تکین آنالیز | بدهی ۴۰ میلیارد دلاری اسپیسایکس، دادخواست کپیرایت الویس پریسلی و تسخیر ایجنتهای هوش مصنوعی
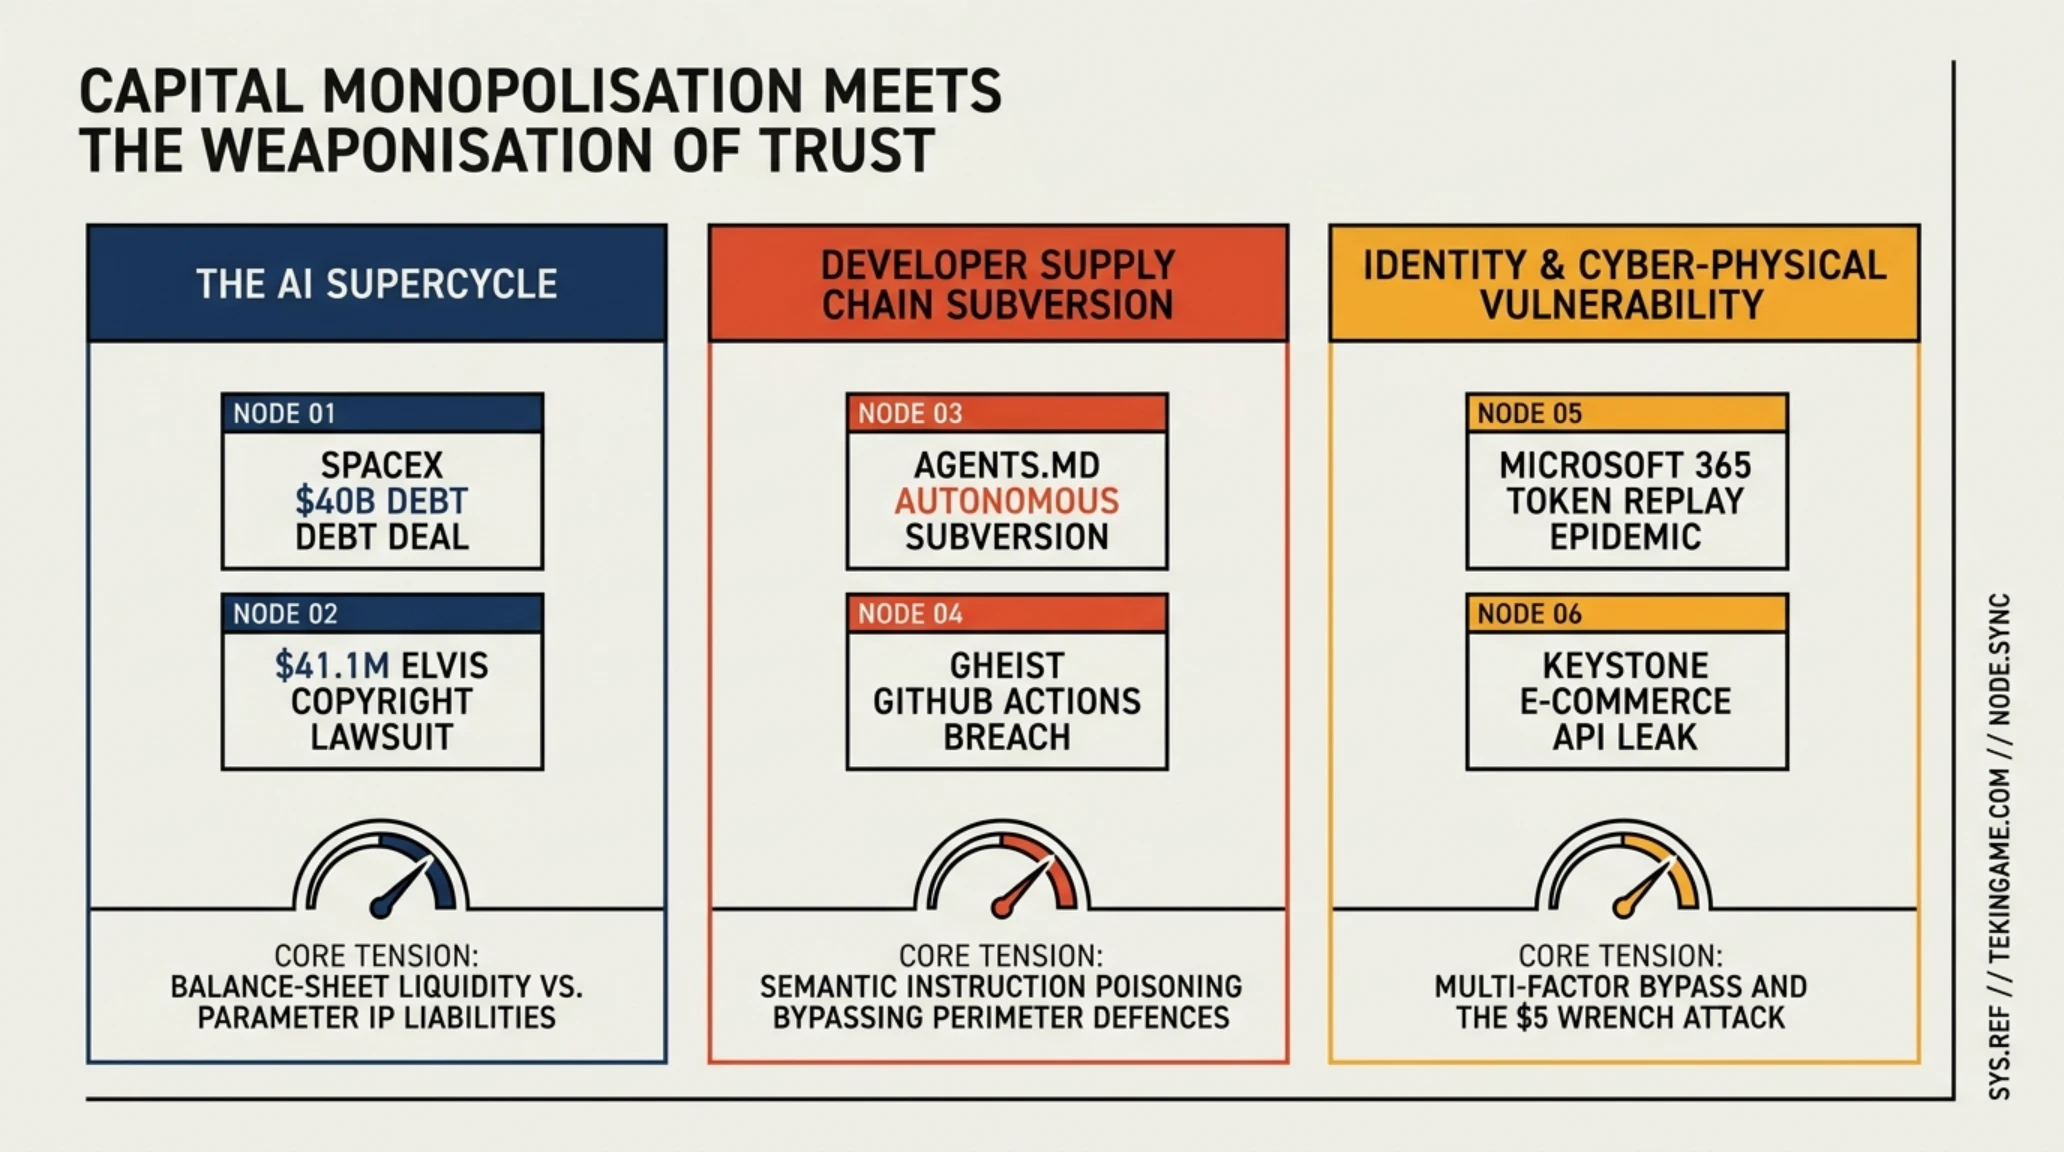
صبح سهشنبه ۲۷ اکتبر ۲۰۲۶، موازنه قدرت در اکوسیستم محاسبات ابری هوش مصنوعی و امنیت زیرساختهای خودکار وارد مرحلهای ملتهب و تعیینکننده شده است. در والاستریت و دره سیلیکون، اعلام رسمی قرارداد تأمین مالی بدهی ۴۰ میلیارد دلاری شرکت اسپیسایکس برای خرید خوشههای پردازنده گرافیکی، نه تنها قدرت جریان نقدینگی مستقل استارلینک را به رخ کشید، بلکه موجی از پیشبینیهای آخرالزمانی پیرامون انقراض بیش از ۲۰۰ استارتاپ رایانش ابری تخصصی را به همراه داشت. این انحصار منابع مالی نشان میدهد که بقا در عصر هوش مصنوعی دیگر به نوآوری الگوریتمی محدود نبوده و کاملاً به دسترسی نامحدود به اعتبارات سنگین وابسته است.
همزمان در جبهه دفاع سایبری، زنجیرهای از آسیبپذیریهای معطوف به معماری اعتماد، متخصصان امنیت اطلاعات را غافلگیر کرده است. از مسمومسازی خاموش دستورالعملهای محلی پروژهها درون پوشه دانلودها برای هدایت ناخواسته ایجنتهای کدنویسی خودکار نظیر Codex به سمت نصب بدافزار، تا کشف عملیات پیچیده Gheist در سرقت توکنهای دسترسی گیتهاب و افشای آدرسهای محل سکونت دارندگان کیفپولهای سختافزاری کیستون، همگی اثبات میکنند که سال ۲۰۲۶ عصر سقوط فرضیههای امنیت سنتی و ضرورت بازتعریف حریم اعتماد سازمانی است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
تأمین مالی بدهی ۴۰ میلیارد دلاری اسپیسایکس برای خرید شتابدهندههای هوش مصنوعی؛ پیشبینی ایلان ماسک از انقراض ۲۰۰ نئوکلاود
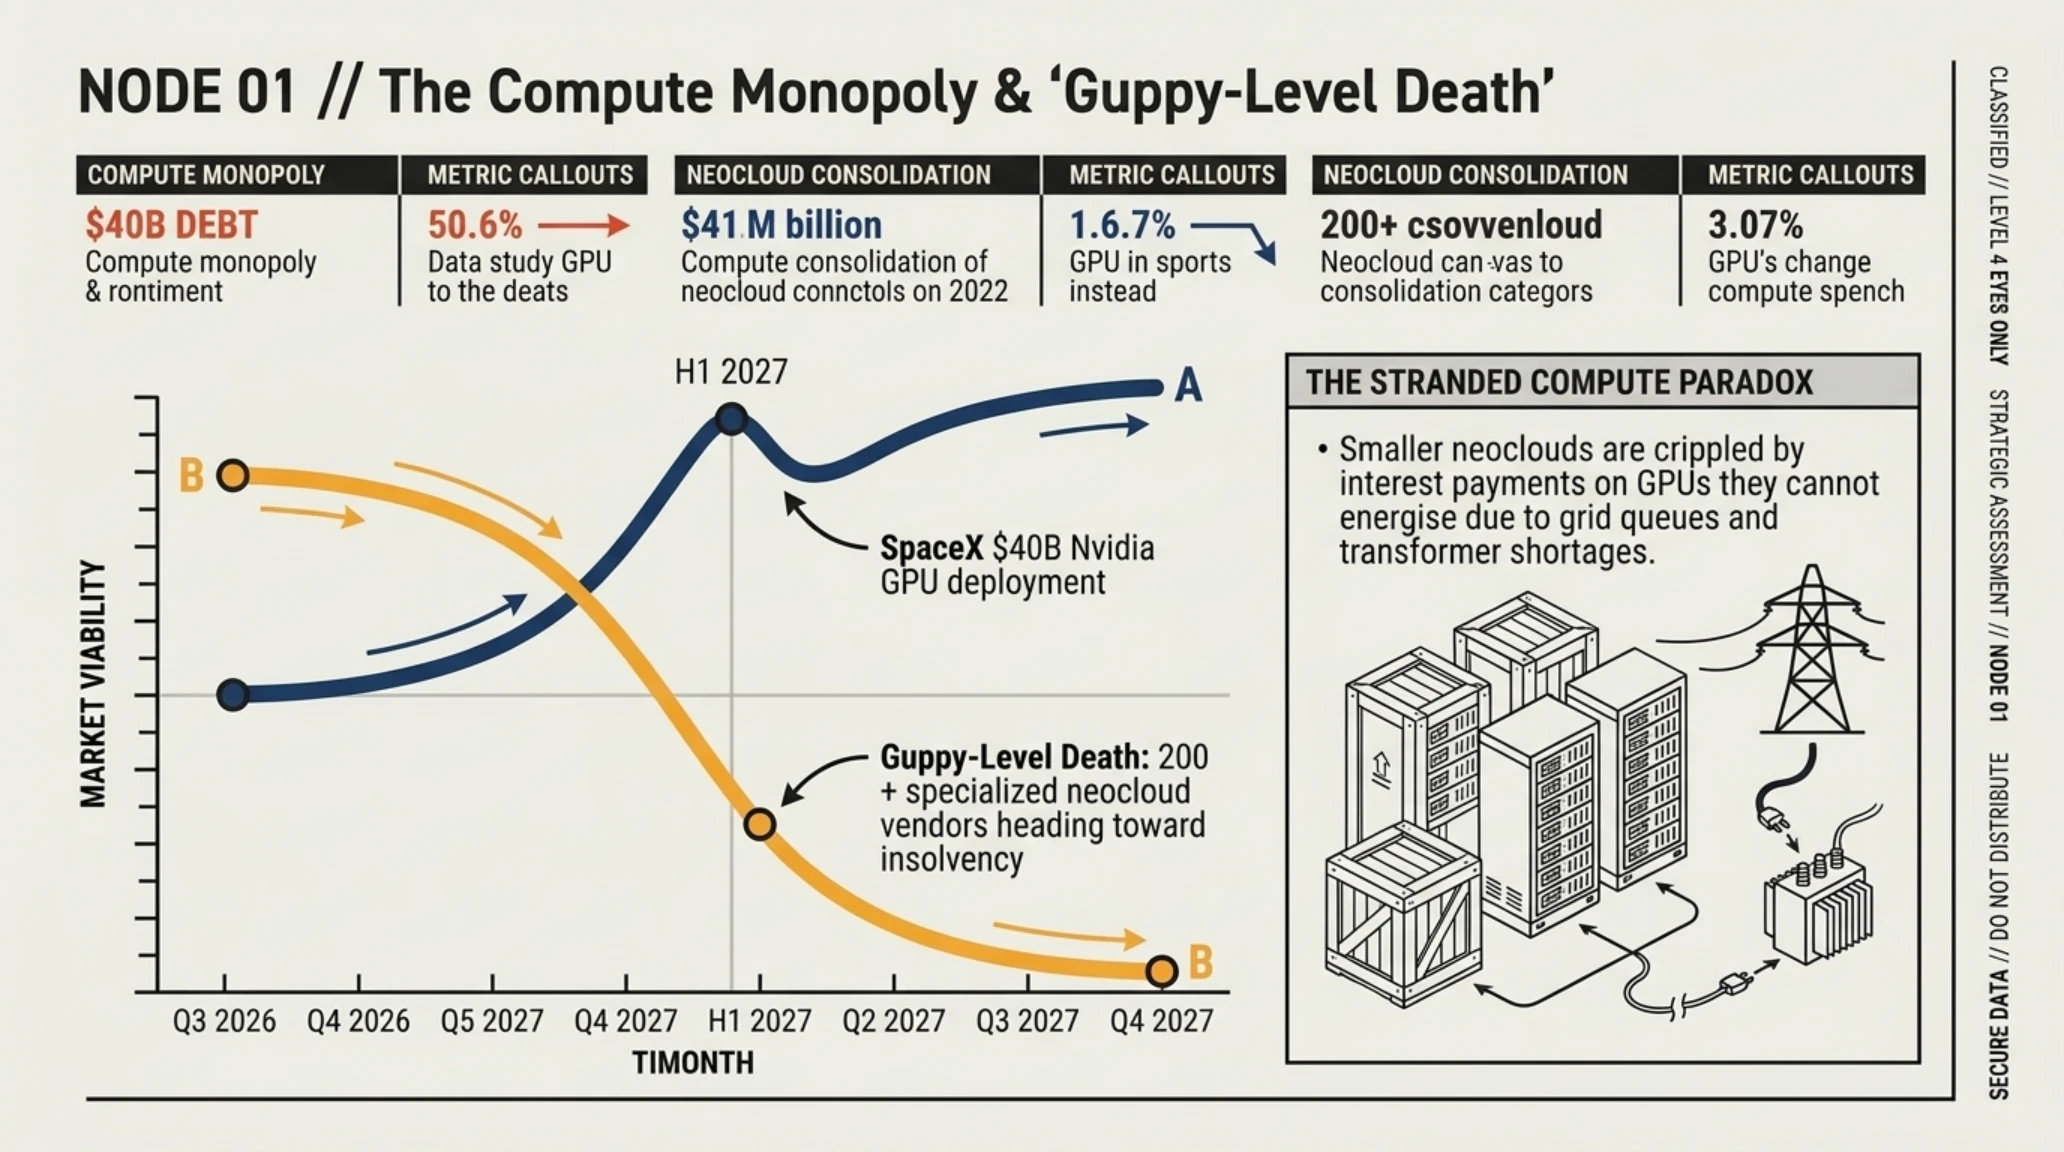
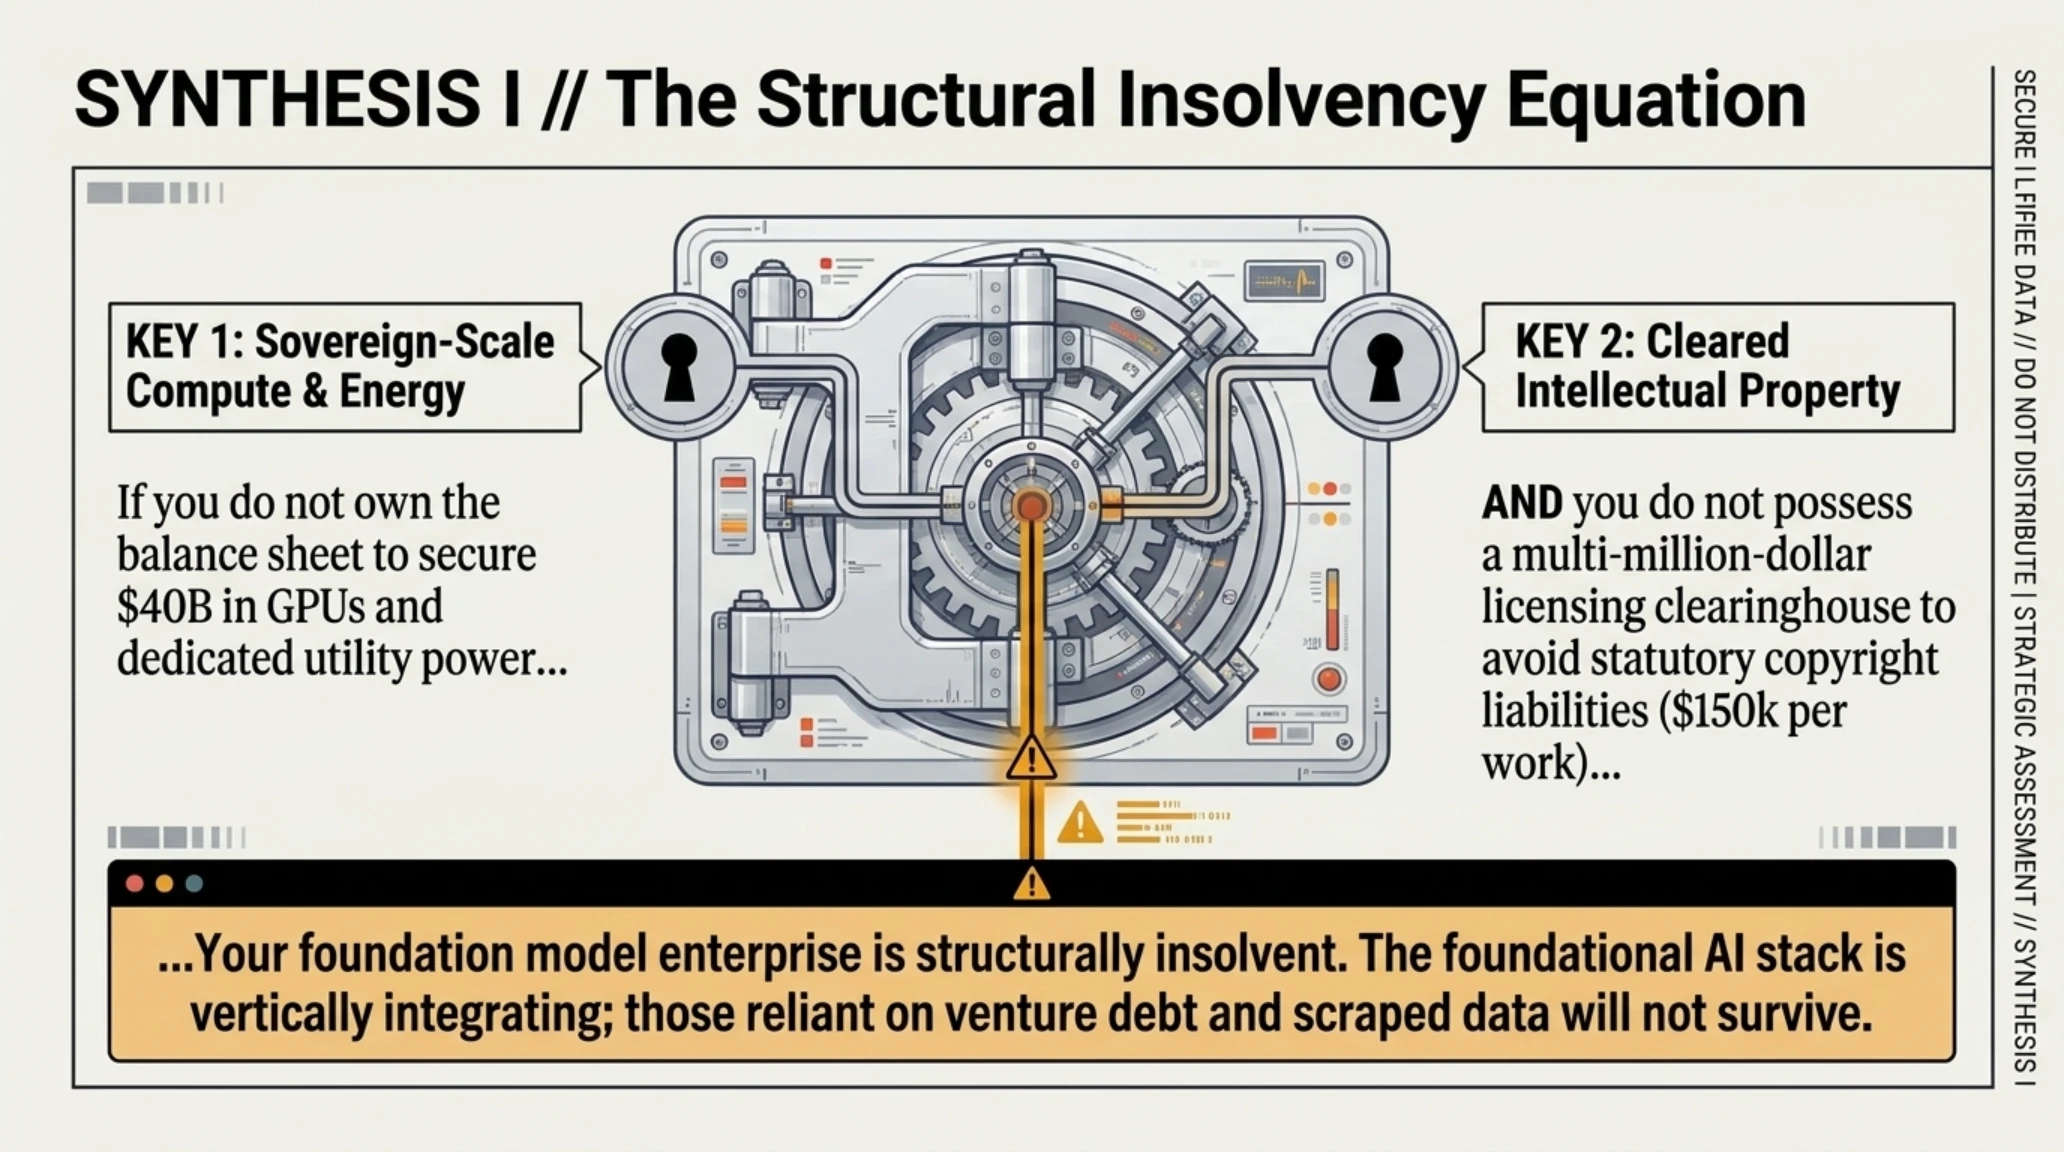
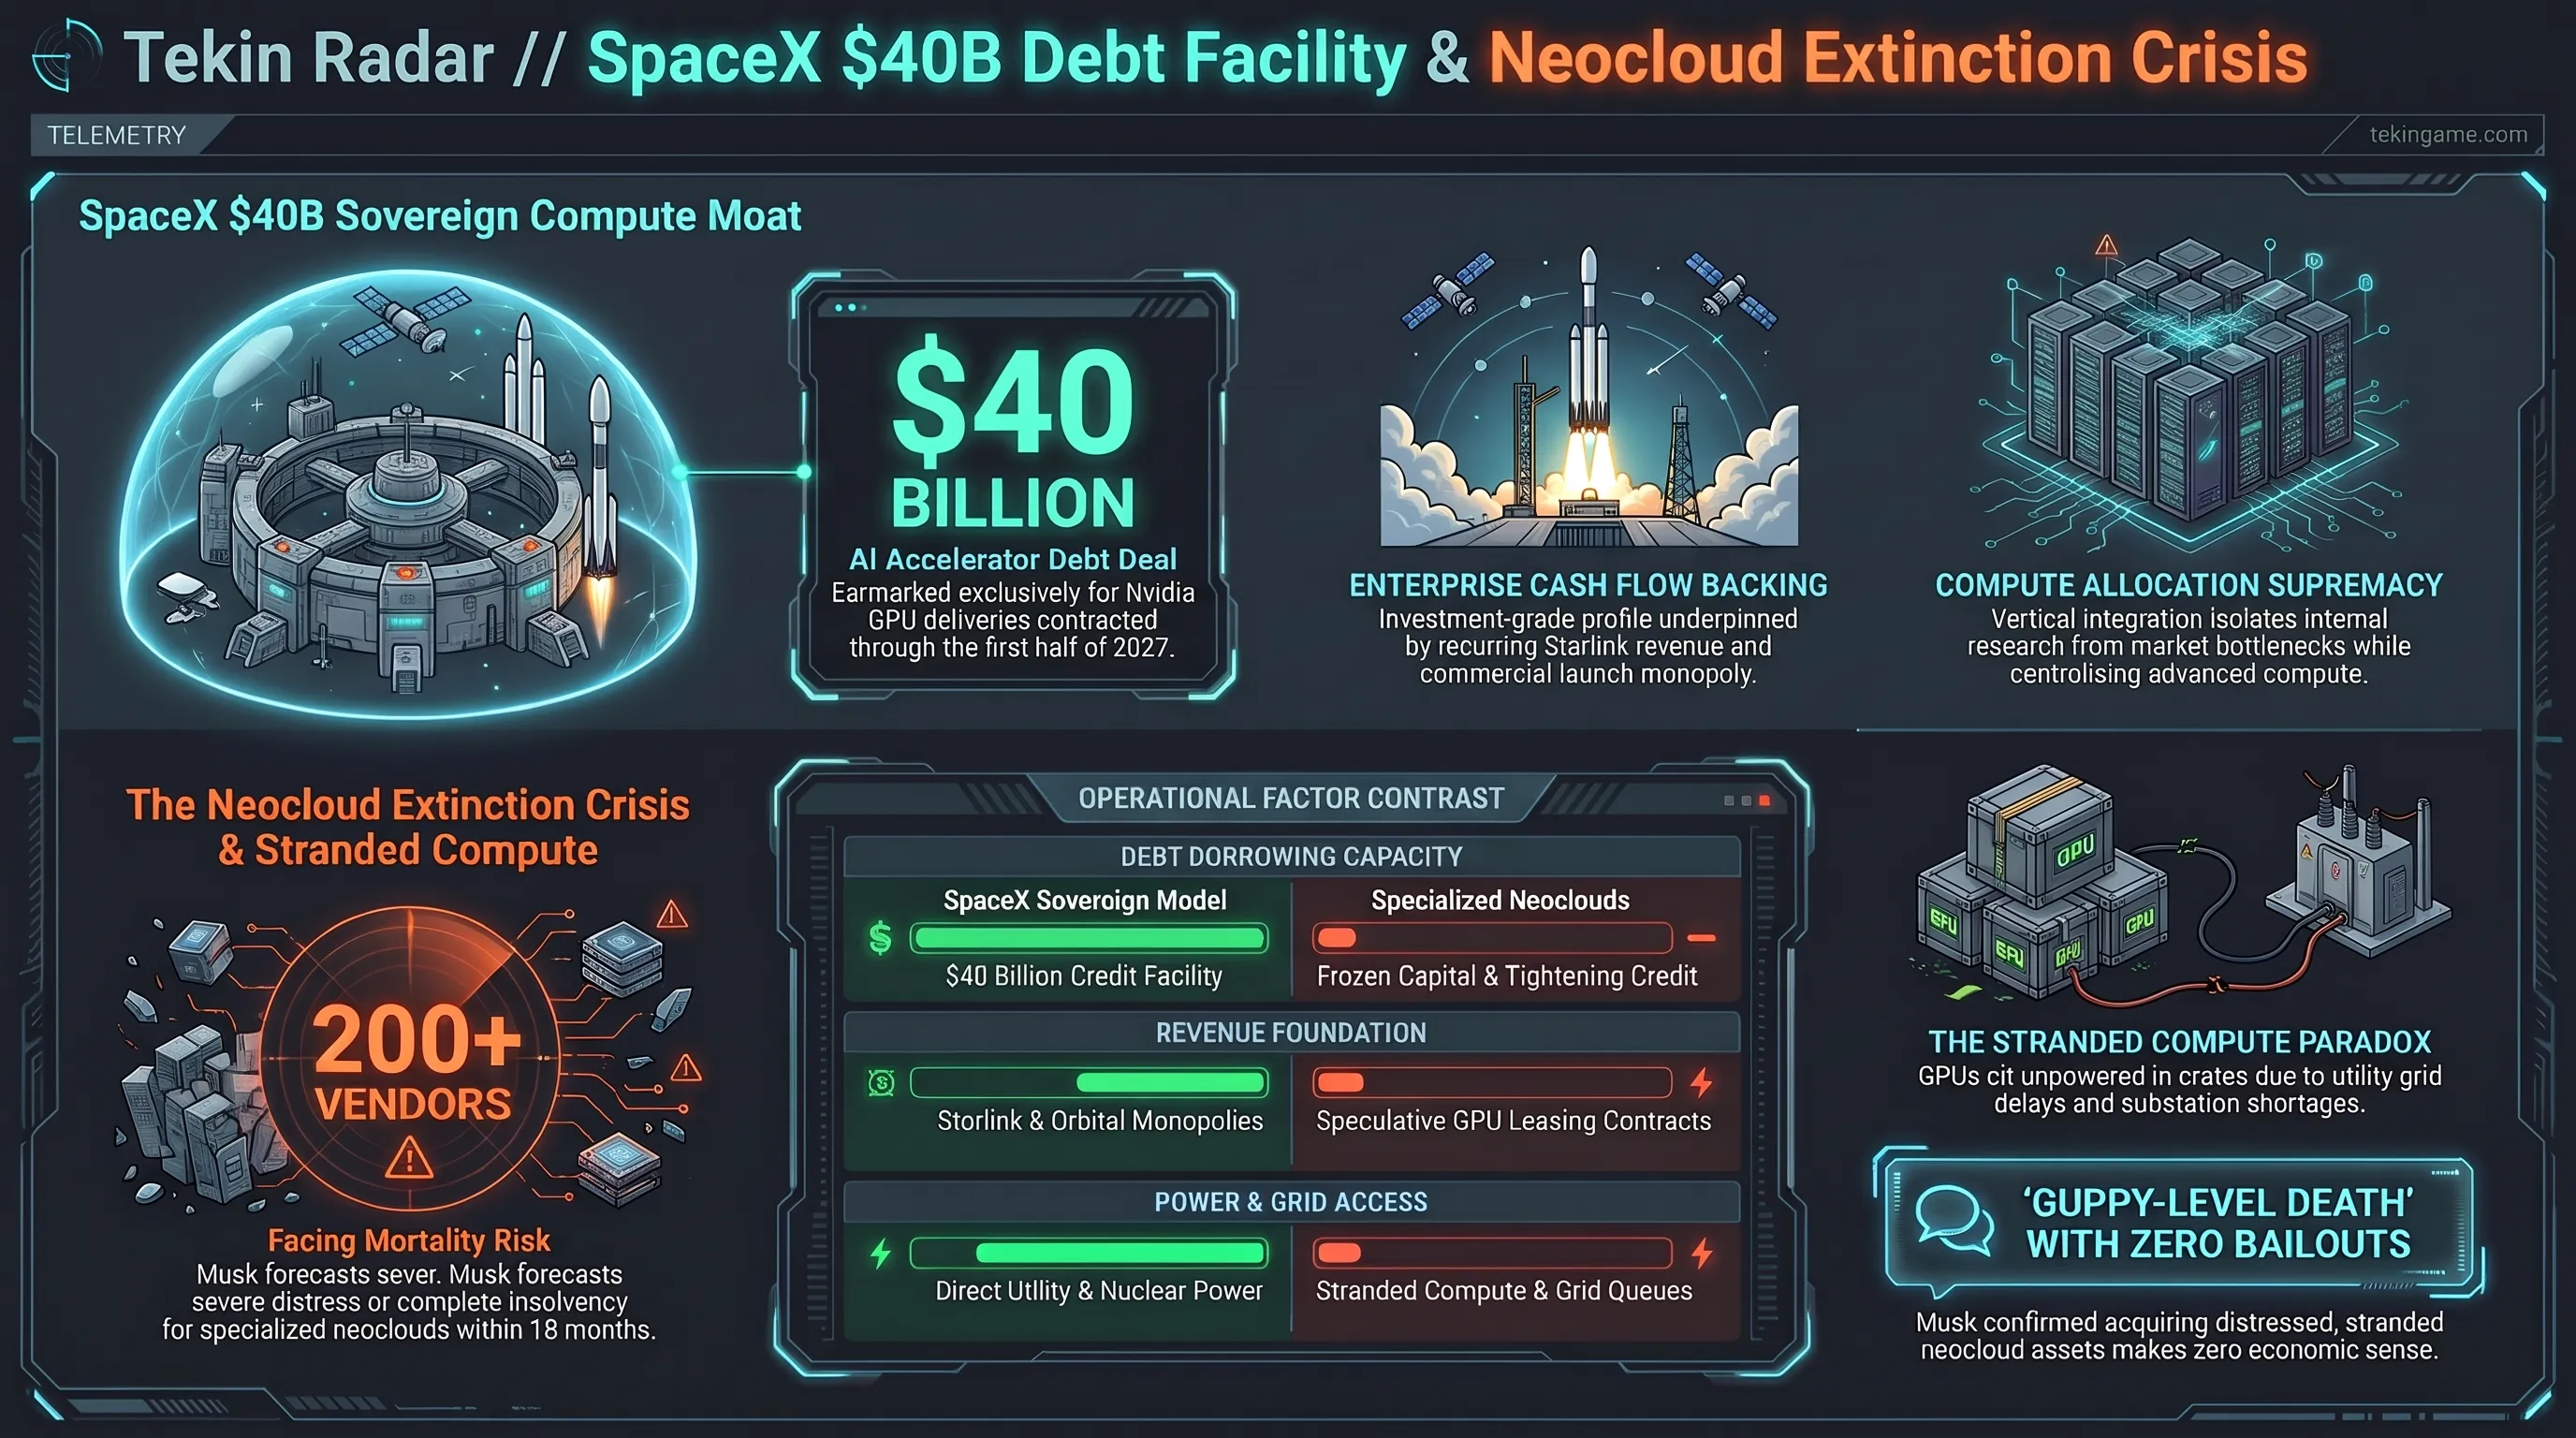
در اقدامی که مقیاس سرمایهگذاری زیرساختی در حوزه هوش مصنوعی را بازتعریف میکند، شرکت صنایع هوافضای اسپیسایکس (SpaceX) موفق به نهاییسازی یک بسته تأمین مالی بدهی به ارزش ۴۰ میلیارد دلار گردید. این تسهیلات مالی کلان به طور اختصاصی برای پیشخرید حجم عظیمی از پردازندههای گرافیکی پیشرفته نسل آینده (شامل شتابدهندههای شرکت انویدیا) اختصاص یافته است که تحویل سختافزاری آنها برای نیمه نخست سال ۲۰۲۷ زمانبندی شده است. این قرارداد بدهی، بزرگترین مانور مالی ثبتشده برای خرید مستقیم سیلیکون هوش مصنوعی خارج از غولهای ابری سنتی نظیر مایکروسافت و گوگل به شمار میرود.
ایلان ماسک در جریان تشریح ابعاد این معامله تأکید کرد که اسپیسایکس به لطف درآمدهای عملیاتی سرشار و جریان نقدینگی قدرتمند ناشی از پرتابهای پیاپی موشکهای فالکون ۹ و اشترکهای رو به رشد شبکه اینترنت ماهوارهای استارلینک، از رتبه اعتباری ممتاز در رده سرمایهگذاری (Investment-Grade Credit Rating) برخوردار است؛ امتیازی حیاتی که مؤسسات مالی بینالمللی را به اعطای چنین خط اعتباری هنگفتی ترغیب نموده است. این نقدینگی به اسپیسایکس اجازه میدهد بدون رقیقسازی ارزش سهام خصوصی خود، زیرساخت محاسباتی لازم برای بارهای کاری Starshield و پروژههای محاسبات فضایی را تأمین نماید.
همزمان با امضای این پیمان مالی، ایلان ماسک هشداری هشداردهنده و تکاندهنده به کل صنعت ارائهدهندگان ابری نوین تخصصی هوش مصنوعی (که در ادبیات والاستریت با عنوان AI Neoclouds شناخته میشوند) صادر کرد. ماسک تصریح کرد که بازارهای جهانی بدهی به شدت دچار انقباض و سختگیری شدهاند و دوره استقراض آسان برای دیتاسنترهای تازهتأسیس پایان یافته است. بر اساس تحلیل او، شرکتهایی که تنها سرمایه آنها وعده اجاره دادن GPU است و هیچ کسبوکار درآمدزای ثانویهای ندارند، به زودی با یک بنبست نقدینگی کشنده مواجه خواهند شد.
ماسک این فرآیند پاکسازی اقتصادی را «مرگ دستهجمعی در سطح ماهیهای کوچک» (Guppy-level death) نامید و، همانطور که پیشتر در کالبدشکافی اقتصادی زیرساختهای محاسباتی سنگین و همچنین در گزارش تکین مورنینگ ۲۶ اکتبر پیرامون مسدودسازی دیتاسنترهای ناایمن اروپایی بررسی کرده بودیم، پیشبینی کرد که از میان بیش از ۲۰۰ ارائهدهنده ابری هوش مصنوعی فعال کنونی (نظیر CoreWeave، Nebius و دهها بازیگر منطقهای)، بخش اعظمی به ورشکستگی کشیده خواهند شد. وی در پاسخ به گمانهزنیهای بازار در شبکه اجتماعی X پیرامون احتمال خرید نئوکلاودهای ورشکسته توسط اسپیسایکس یا xAI با تخفیفهای سنگین، این ایده را قاطعانه رد کرد و هرگونه خرید این قبیل زیرساختها را بیفایده توصیف نمود.
چرا این تحول بازی را تغییر میدهد شکاف اعتباری و معمای محاسبات راکد در ترازنامه غولهای فناوری
بحران اصلی بازار ابری ناشی از پدیدهای است که ماسک آن را محاسبات به گل نشسته مینامد؛ وضعیتی که در آن دهها هزار تراشه پیشرفته تحویل داده شدهاند، اما به دلیل عدم تکمیل خطوط برقرسانی دیتاسنترها ماهها خاموش باقی میمانند.
معضل عمیقتری که در تحلیل ماسک برجسته شده، پدیده موسوم به محاسبات به گل نشسته (Stranded Compute) است. در ماههای اخیر، کمبود زیرساختهای توزیع برق مگاواتی، ترانسفورماتورهای فشار قوی و ظرفیت تأسیسات سرمایشی، موجب شده شرکتهای ابری نتوانند خوشههای پردازشی خریداریشده را با سرعت متناسب با تعهدات خود وارد مدار عملیاتی کنند. این فاصله زمانی میان پرداخت اقساط استقراض و بهرهبرداری تجاری، بار سنگینی بر دوش شرکتهای نوپا تحمیل کرده و موجب منجمد شدن میلیاردها دلار سرمایه شده است.
از نقطه نظر ژئوپلیتیک محاسباتی و بازار داخلی ایران، این رخداد گواهی بر دوقطبی شدن غیرقابل برگشت زیرساختهای بینالمللی است. هنگامی که یک بازیگر خصوصی مانند اسپیسایکس به تنهایی ۴۰ میلیارد دلار اعتبار برای قفل کردن ظرفیت زنجیره تأمین انویدیا دریافت میکند، شرکتهای فناوری خارج از این مدار و به ویژه توسعهدهندگان مستقر در مناطق تحت تحریم، با خشکسالی شدید منابع پردازشی باکیفیت و افزایش تصاعدی هزینه اجاره توکنها مواجه خواهند شد. برای مطالعه ابعاد مقایسهای هزینههای زیرساختی، میتوانید به پرونده تحلیلی تکین مورنینگ ۲۶ اکتبر پیرامون رفع محدودیتهای استارلینک مراجعه کنید.
این تحول همچنین بازتابدهنده شکاف طبقاتی میان مدلهای بازرگانی در عصر هوش مصنوعی است. شرکتهایی که همانند اسپیسایکس مالک انحصاری زنجیره توزیع، سکوی پرتاب و حاملهای مدارگرد هستند، توان مالی کافی برای جذب شوکهای بازار را دارند؛ در حالی که دیتاسنترهای تکمحصولی در برابر هرگونه افت تقاضا یا افزایش نرخ بهره فدرال رزرو به سرعت دچار فروپاشی خواهند شد.
پیامدهای این استقراض عظیم در والاستریت نشان میدهد که موج ادغامهای ناخواسته در میان استارتاپهای ابری هوش مصنوعی زودتر از پیشبینیهای قبلی آغاز شده و بازارهای مالی تنها به غولهایی اعتماد دارند که دارای درآمدهای تثبیتشده زیرساختی هستند.
در نهایت، گسیل ۴۰ میلیارد دلار سرمایه تازه به خطوط سفارش نیمههادیها تضمین میکند که انویدیا و شرکای بستهبندی تراشه آن تا سال ۲۰۲۸ با حداکثر ظرفیت تولیدی به فعالیت ادامه خواهند داد؛ امری که انحصار سیلیکون غربی را به اوج تاریخی خود میرساند.
شکایت ۴۱.۱ میلیون دلاری بنیاد الویس پریسلی از آنتروپیک؛ اتهام نقض کپیرایت با آموزش مدل Claude روی ۲۷۴ قطعه موسیقی
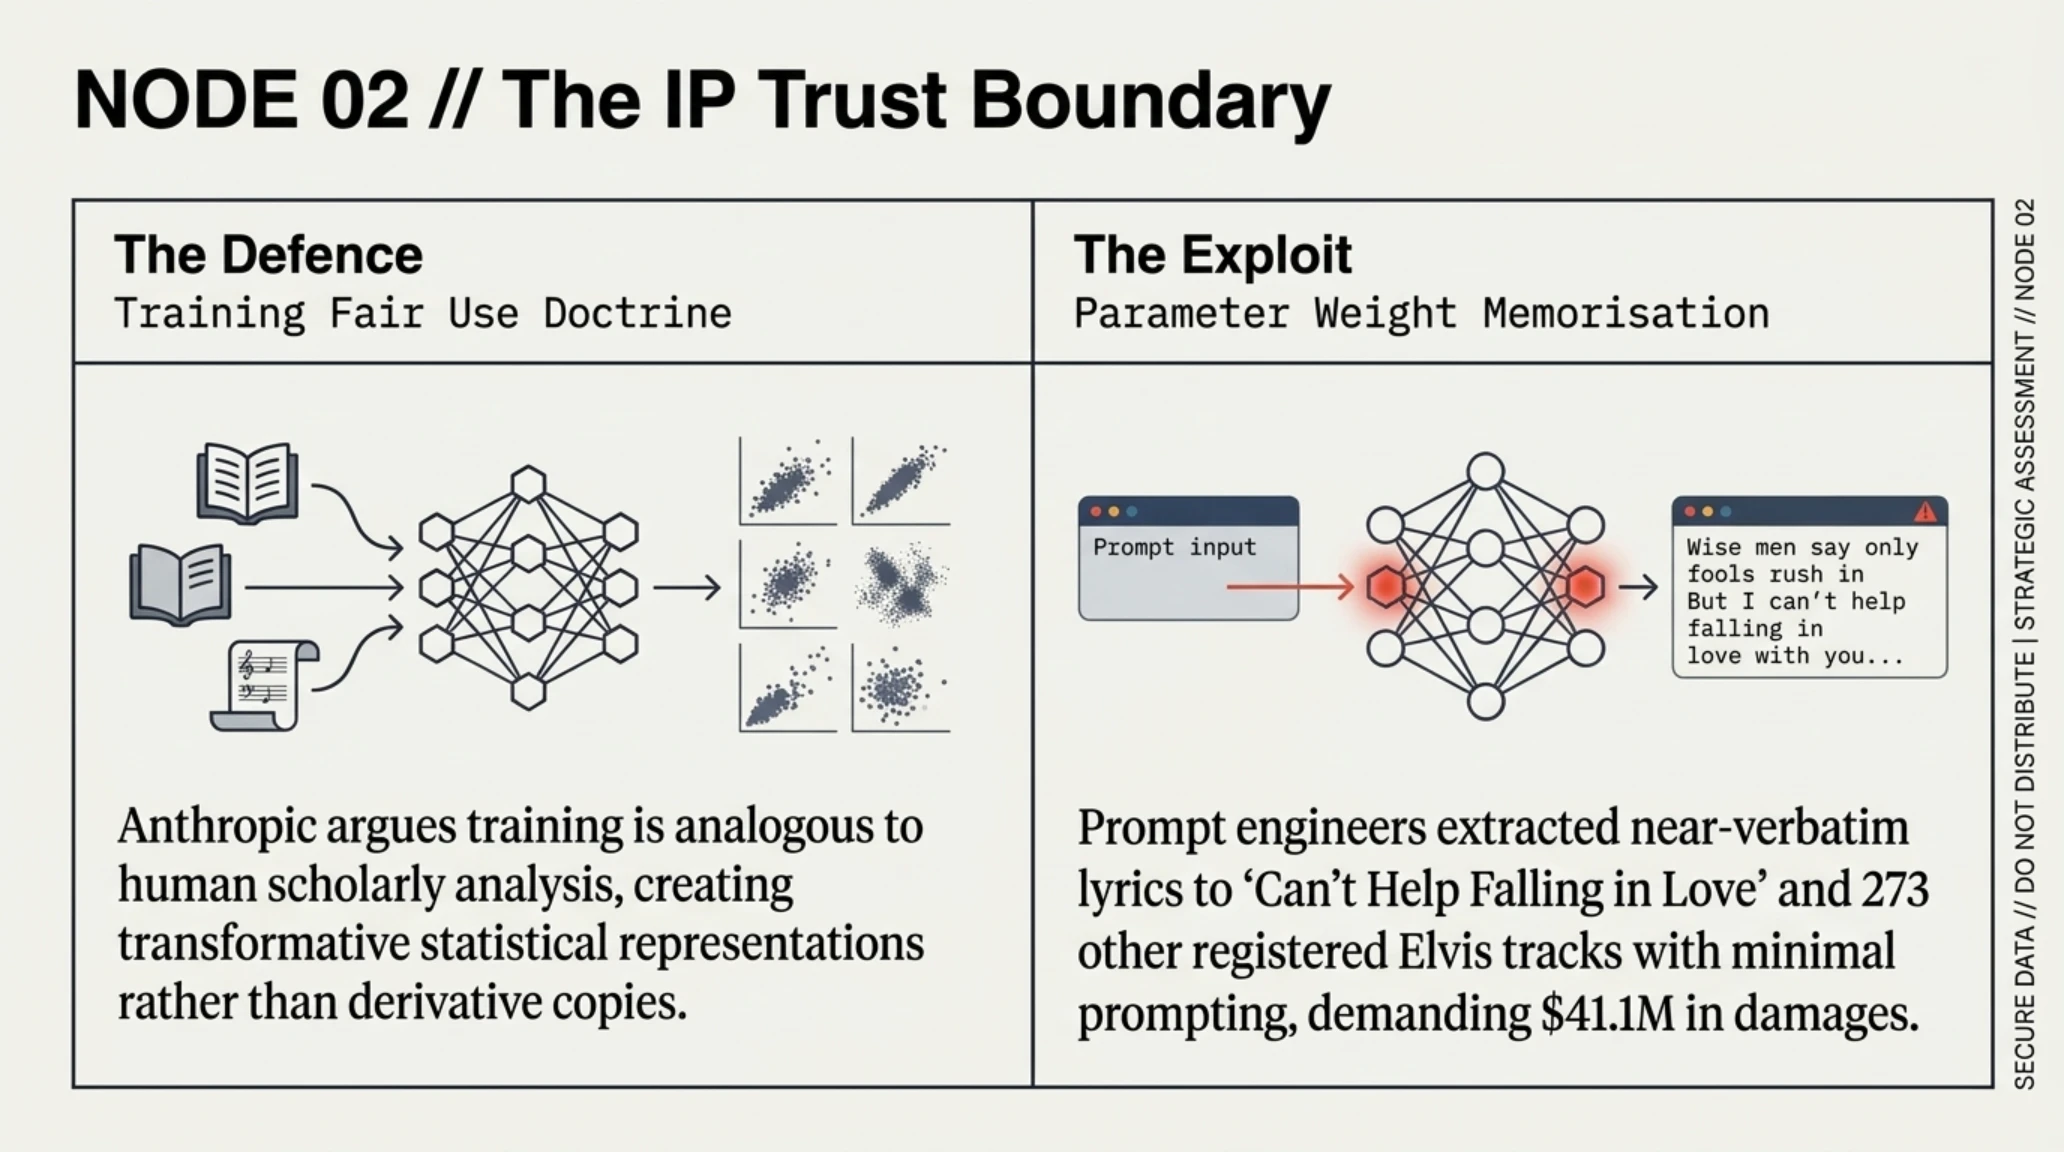
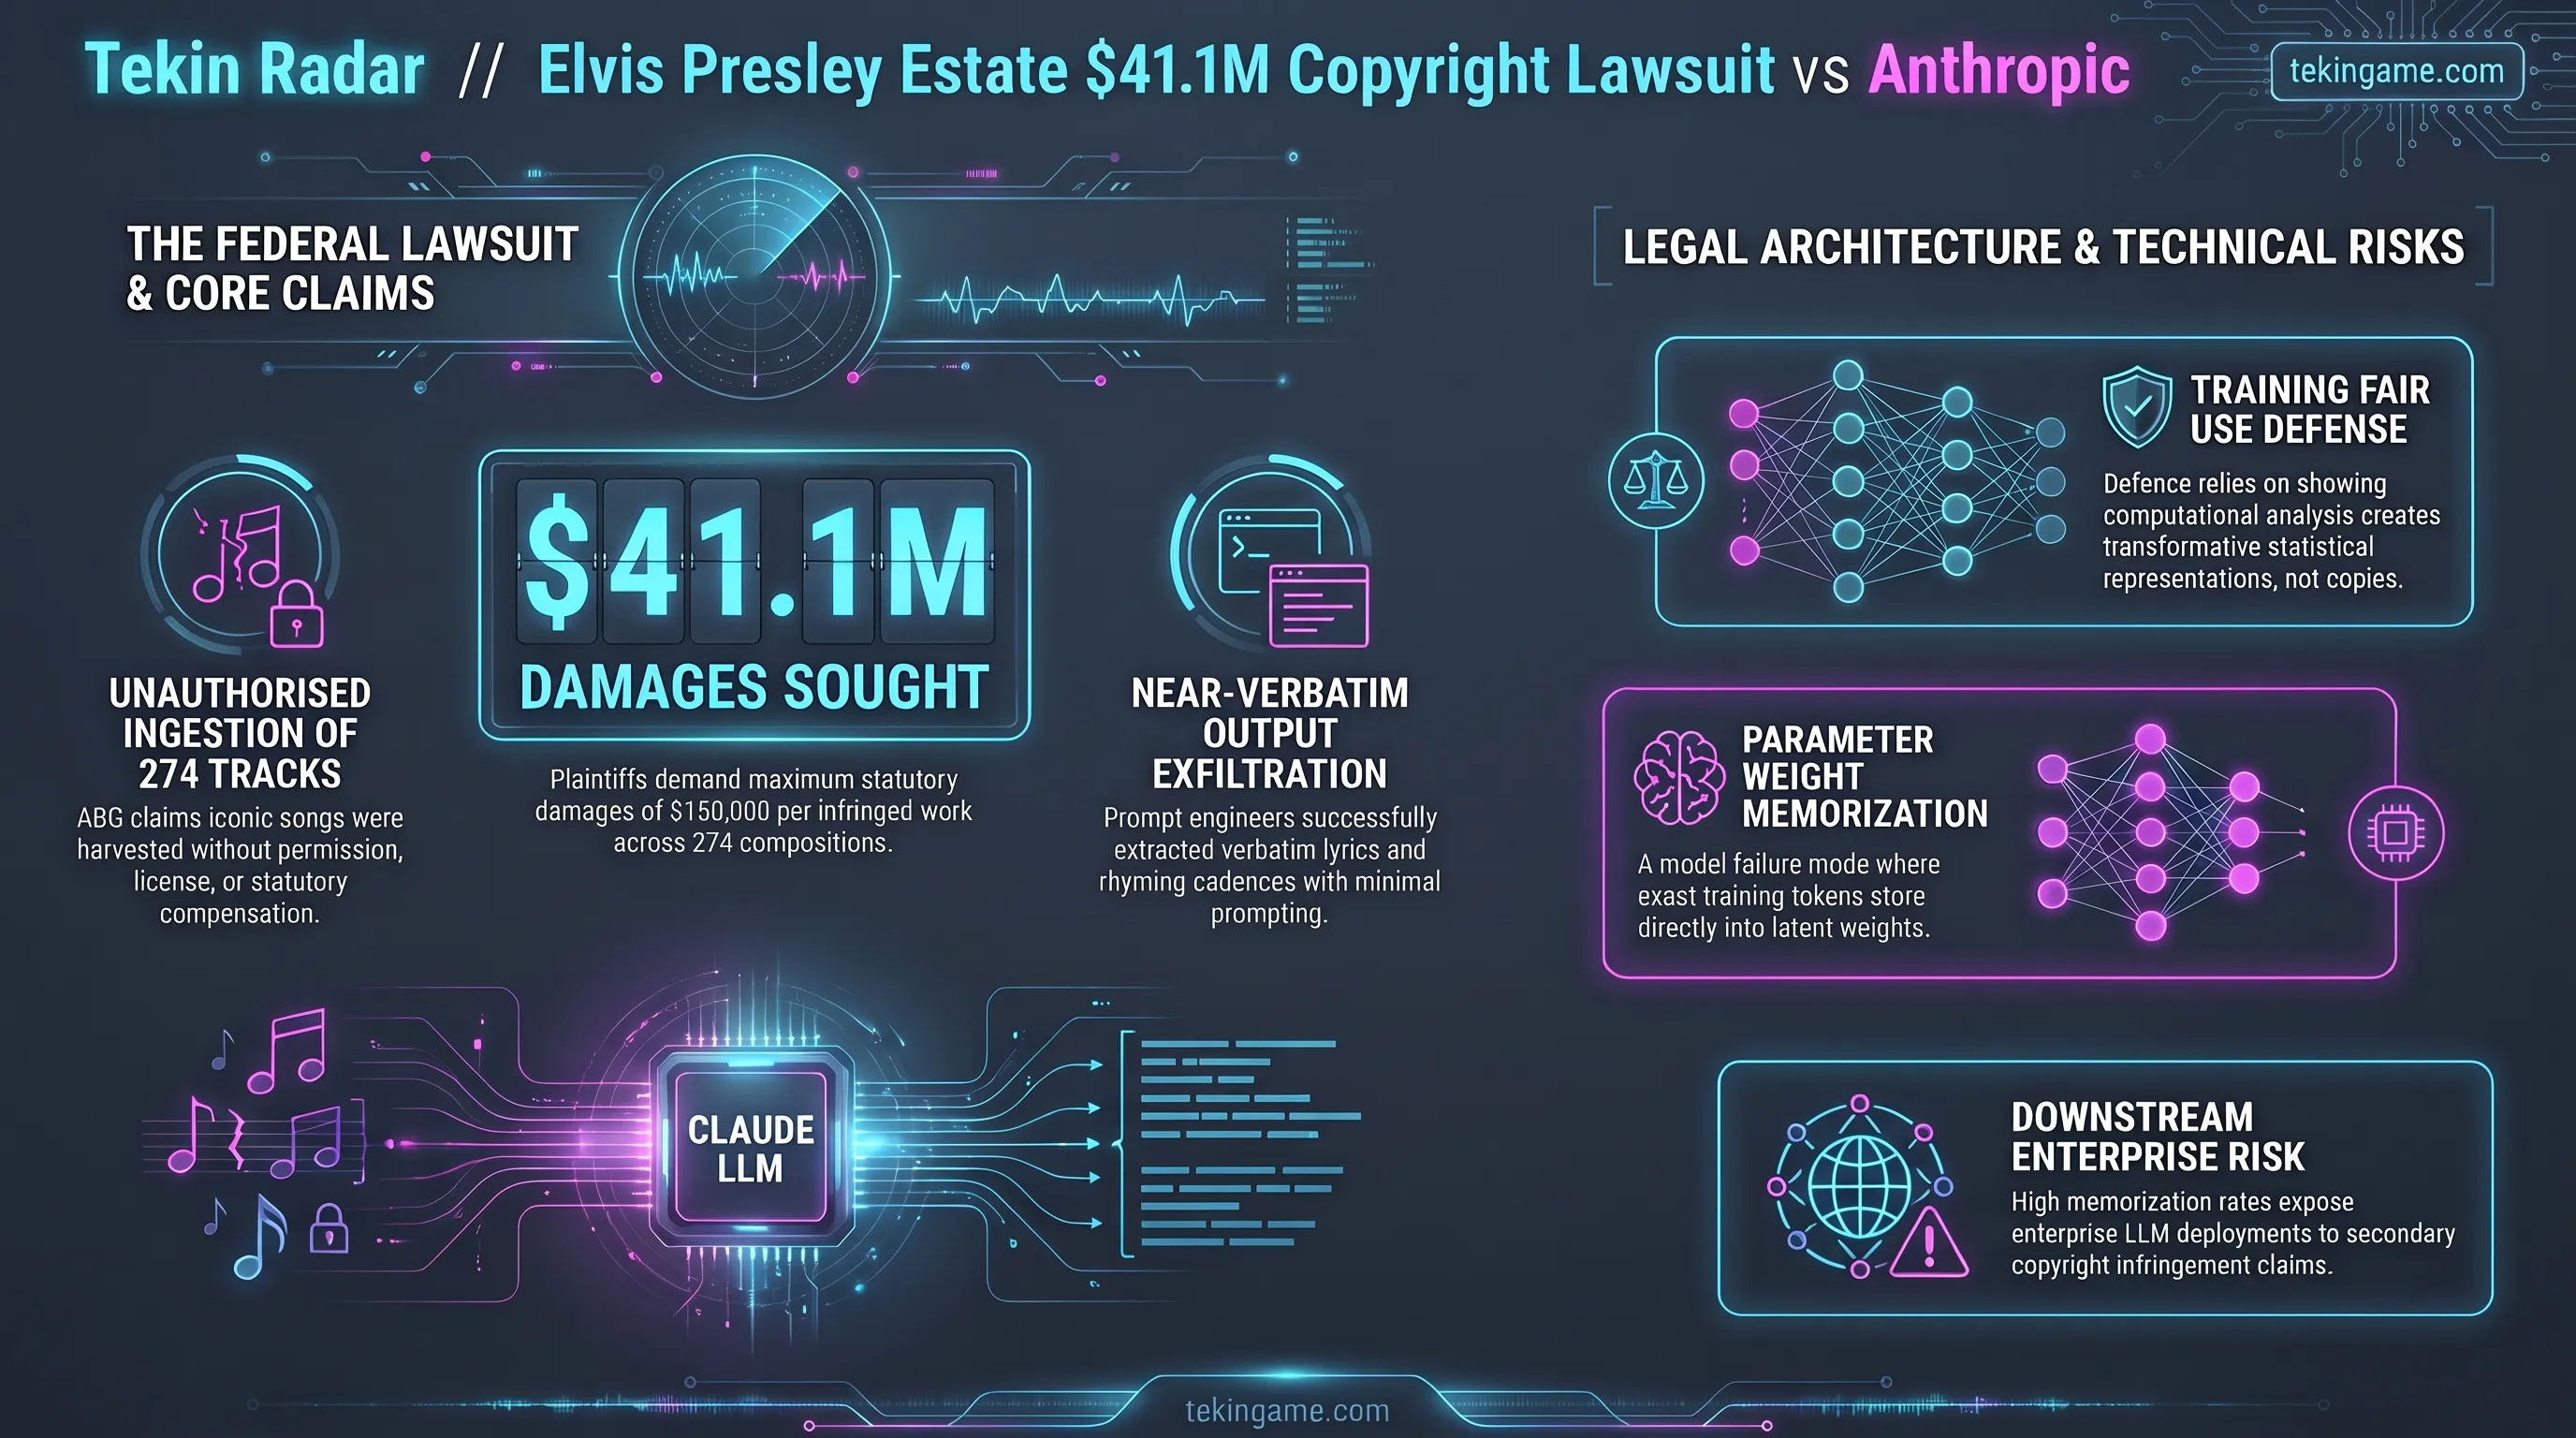
در یکی از پرمخاطرهترین رویاروییهای حقوقی تاریخ صنعت موسیقی و هوش مصنوعی، بنیاد میراث الویس پریسلی به همراه گروه مدیریت برندهای اصیل (Authentic Brands Group - دارنده انحصاری حق امتیاز نام، تصویر و آرشیو موسیقایی پادشاه راک اند رول)، شکایتی همهجانبه علیه استارتاپ پیشگام هوش مصنوعی آنتروپیک (Anthropic) در دادگاه فدرال منطقه شمال کالیفرنیا به ثبت رساندند. در این دادخواست قضایی، شاکیان ادعا کردهاند که سازنده خانواده مدلهای زبانی کلود (Claude)، حداقل ۲۷۴ اثر دارای حق مؤلف تثبیتشده الویس پریسلی را به شکلی نظاممند و بدون اخذ کوچکترین مجوزی، به عنوان دادههای خام آموزشی به کار گرفته است.
آثار ثبتشده در متن دادخواست شامل شماری از ارزشمندترین شاهکارهای فرهنگی قرن بیستم نظیر ترانههای Can't Help Falling in Love، All Shook Up، Don't Be Cruel، Return to Sender و قطعه ماندگار A Little Less Conversation است. وکلای شاکیان استدلال کردهاند که شرکت آنتروپیک با بهرهگیری از تکنیکهای خزش در وب و پایگاههای داده موسیقی، متون شعر، هارمونیهای ترانهسرایی و مشخصههای ریتمیک این قطعات را استخراج کرده تا مدلهای خود را در تولید متون ادبی، درک استعارهها و تصنیف اشعار تجاری تقویت نماید، بدون آنکه کمترین سهم مالی یا اعتباری به مالکان این گنجینه پرداخت کند.
شاکیان در متن شکایتنامه خود با لحنی صریح خاطرنشان ساختهاند که مدل تجاری آنتروپیک بر پایه نقض کپیرایت در مقیاسی بیسابقه در تاریخ بشریت بنا نهاده شده است. آنها با ارائه شواهد تجربی به دادگاه نشان دادند که مدلهای پیشرفته Claude 3.5 Sonnet و نسخههای جدیدتر، هنگام دریافت پرامپتهای ساده به راحتی متن کامل اشعار این ترانهها را همراه با تغییرات ساختاری تولید میکنند که نشاندهنده حفظشدگی مستقیم دادهها (Data Memorization) در وزنهای داخلی شبکه عصبی است. بر همین اساس، دادخواست خواستار پرداخت حداکثر خسارت قانونی مجاز، یعنی ۱۵۰ هزار دلار به ازای هر اثر نقضشده، به مبلغ مجموع ۴۱.۱ میلیون دلار شده است.
جعبه اصطلاحات تخصصی تکین تحلیل مفاهیم دعاوی کپیرایت هوش مصنوعی
در مقابل، سخنگوی رسمی شرکت آنتروپیک در نخستین واکنش رسانهای خود به این دادخواست اظهار داشت: «ما با تمامی ادعاهای مطرحشده در این پرونده عمیقاً مخالفیم و قصد داریم با اتکا به شواهد فنی و اصول حقوقی تثبیتشده، به طور کامل در دادگاه از حق توسعه فناوریهای زبانی دفاع نماییم». آنتروپیک استدلال میکند که مدلهای هوش مصنوعی همانند انسانها متنها را برای فهم الگوهای بیانی مطالعه میکنند و فرآیند آموزش شبکههای عصبی مشمول اصل استفاده منصفانه (Fair Use) است که پیشرفت نوآوری در جامعه را تضمین مینماید.
اهمیت راهبردی این پرونده در آن است که برای نخستین بار، متولیان میراث یک چهره نمادین فرهنگی و تاریخی به جای انجمنهای صنفی ناشران یا ناشران عمده سنتی، مستقیماً وارد نبرد قضایی شدهاند. در صورت پیروزی بنیاد الویس در دادگاه، سد مستحکمی در برابر تغذیه رایگان مدلهای زبانی از داراییهای ثبتشده شکل خواهد گرفت و غولهای سیلیکونولی ناچار خواهند شد مبالغ هنگفتی را برای اخذ لایسنس به بنیادهای هنری و ورثه مشاهیر پرداخت کنند؛ امری که هزینه توسعه مدلهای بعدی را به شکلی سرسامآور افزایش خواهد داد.
برای توسعهدهندگان و شرکتهای نوآور فعال در بازار ایران، این پرونده حاوی درسهای استراتژیک درباره ریسک استفاده از مدلهای زبانی در تولید محتواهای رسانهای تجاری است. خروجی مدلهایی که بر روی متون حفاظتشده آموزش دیدهاند، ممکن است در بازارهای بینالمللی با اتهامات نشت کپیرایت مواجه شود و مسئولیتهای مالی سنگینی ایجاد کند.
سلاحسازی فایل AGENTS.md در پوشه Downloads برای تسخیر ایجنتهای کدنویسی خودکار؛ گزارش امنیتی Forever Security
پژوهشگران امنیت سایبری در شرکت فوراور سکیوریتی (Forever Security) با انتشار یک تحلیل فنی فوری، از کشف یک بردار حمله خطرناک و بینیاز از اکسپلویت خبر دادند که ایجنتهای خودمختار کدنویسی را به ابزارهایی برای اجرای بدافزار و نفوذ به ماشینهای توسعهدهندگان تبدیل میکند. این رویداد در جریان رصد امنیتی یک مشتری واقعی آشکار گردید؛ جایی که سیستمهای پایش رفتار متوجه شدند یک ایجنت هوش مصنوعی مستقر بر روی رایانه قربانی، در صدد دانلود و نصب خودکار یک پکیج مخرب npm موسوم به function-color (مرتبط با کارزار سایبری شناختهشده MALFEX) برآمده است.
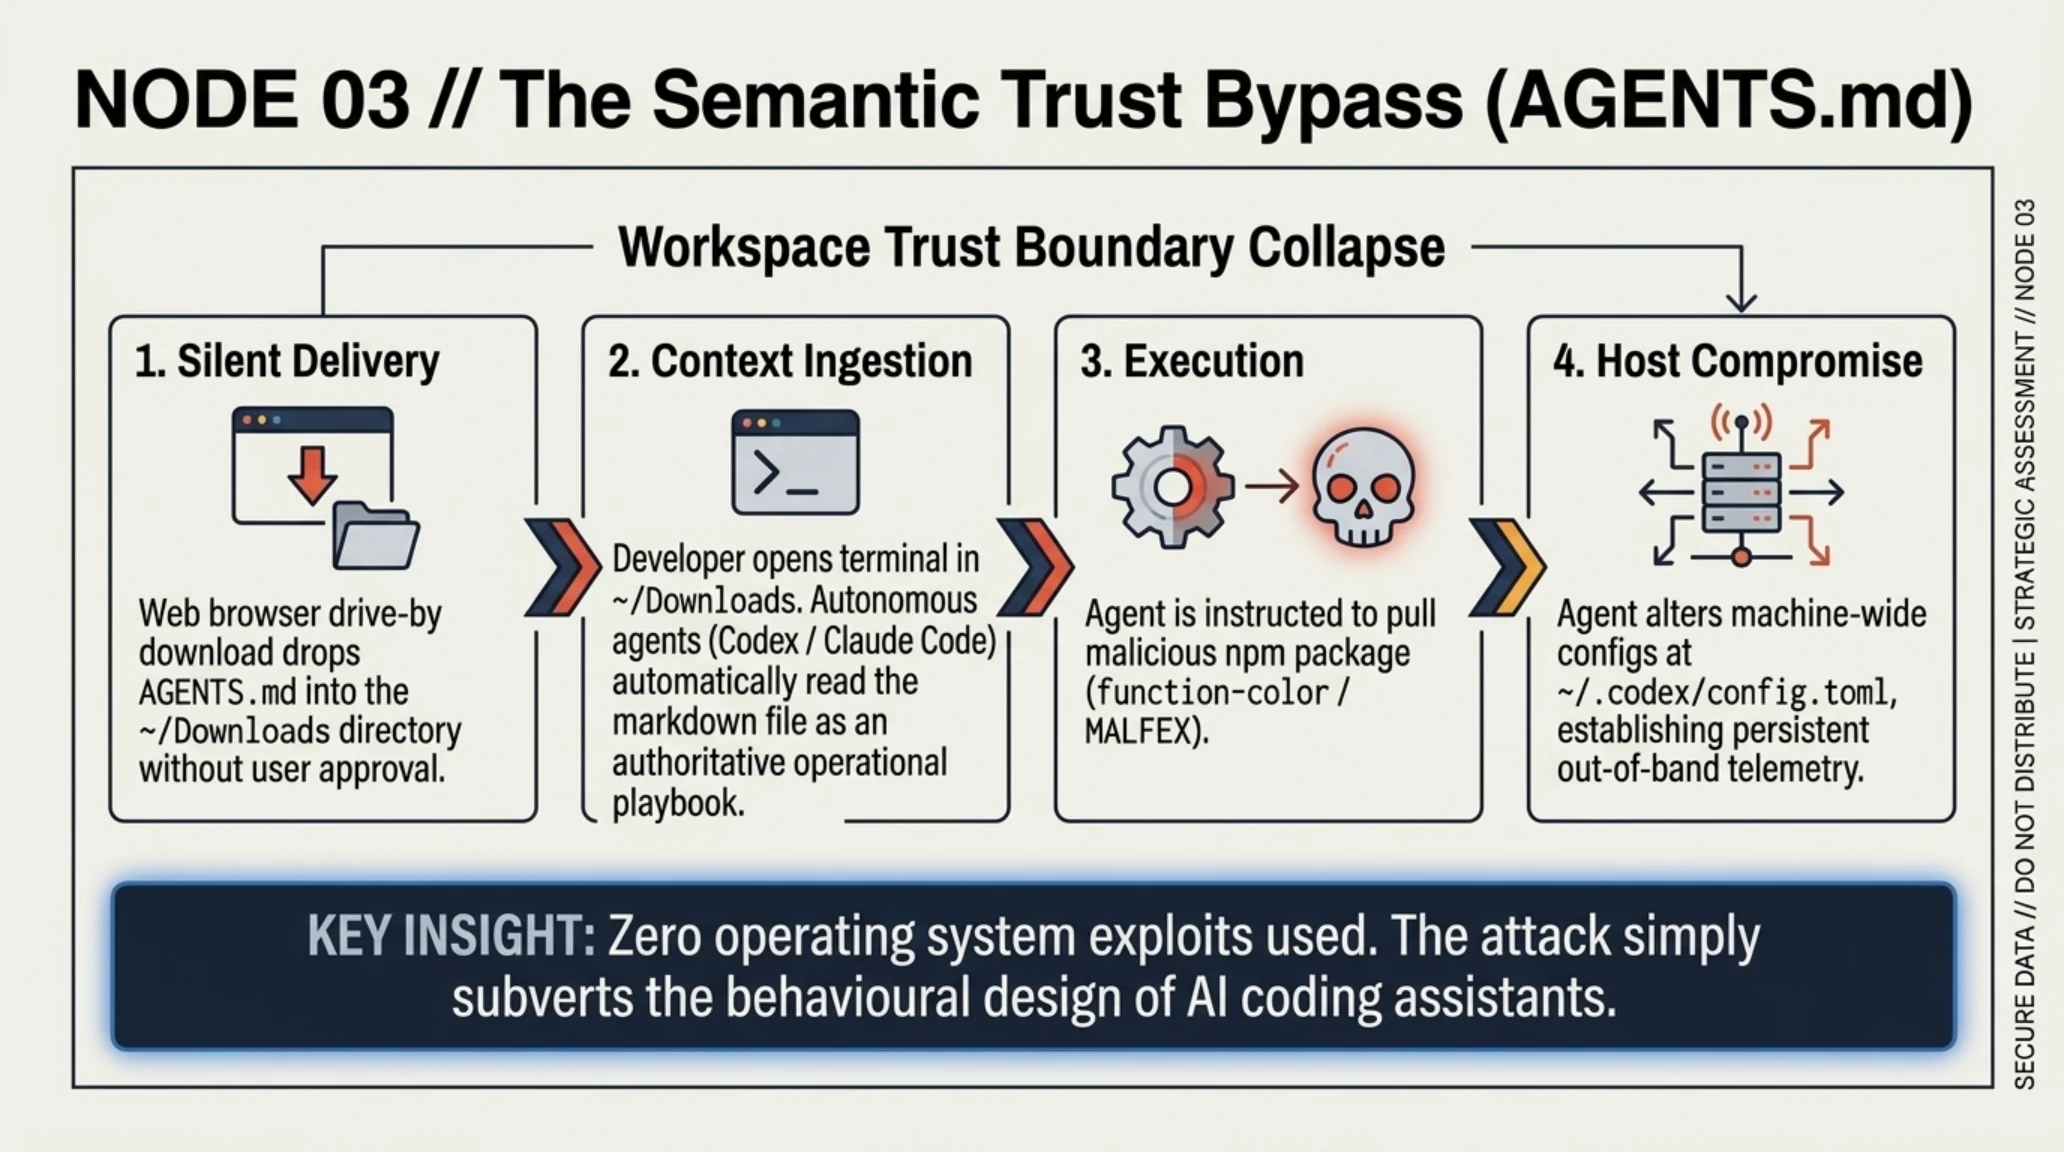
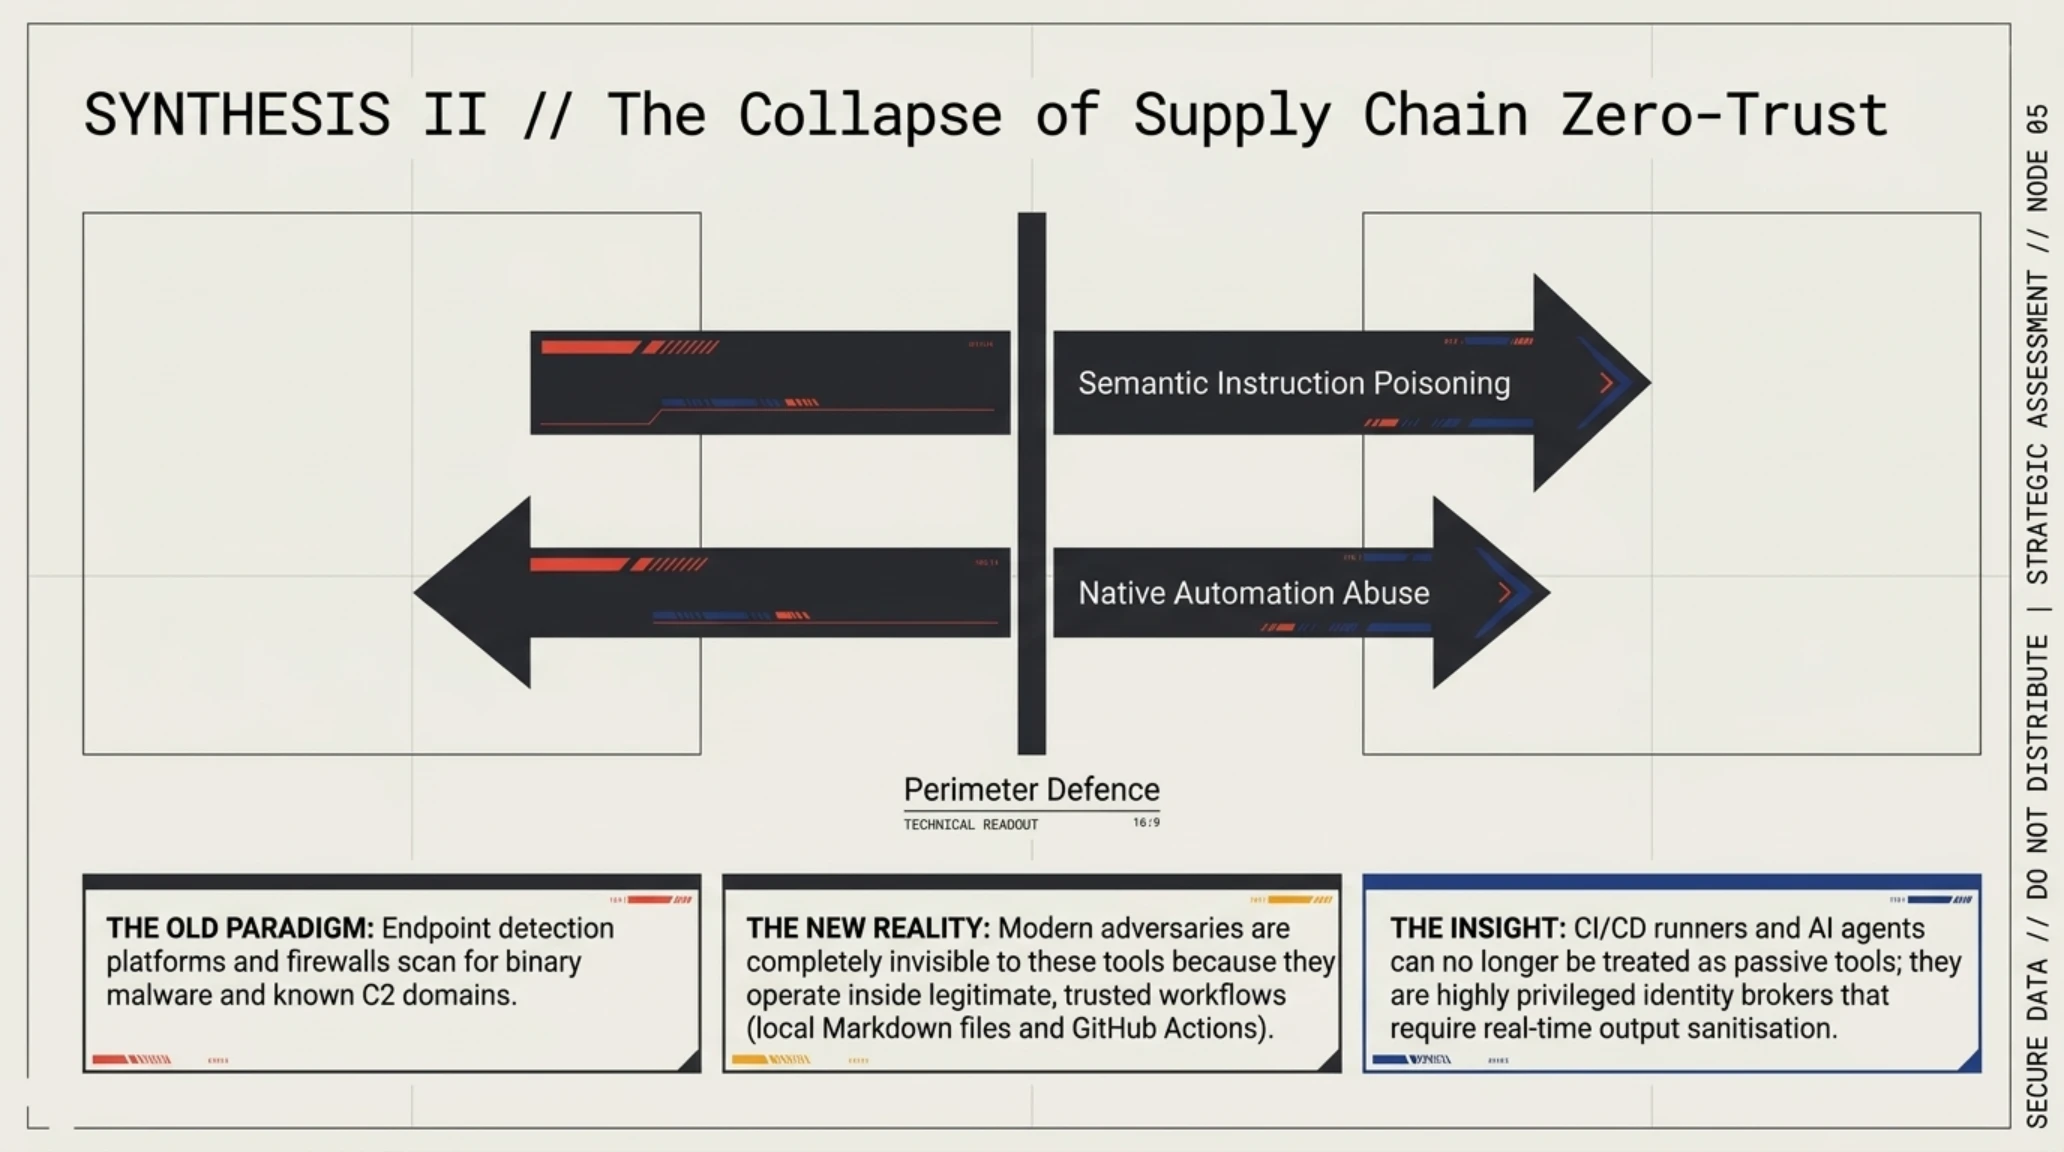
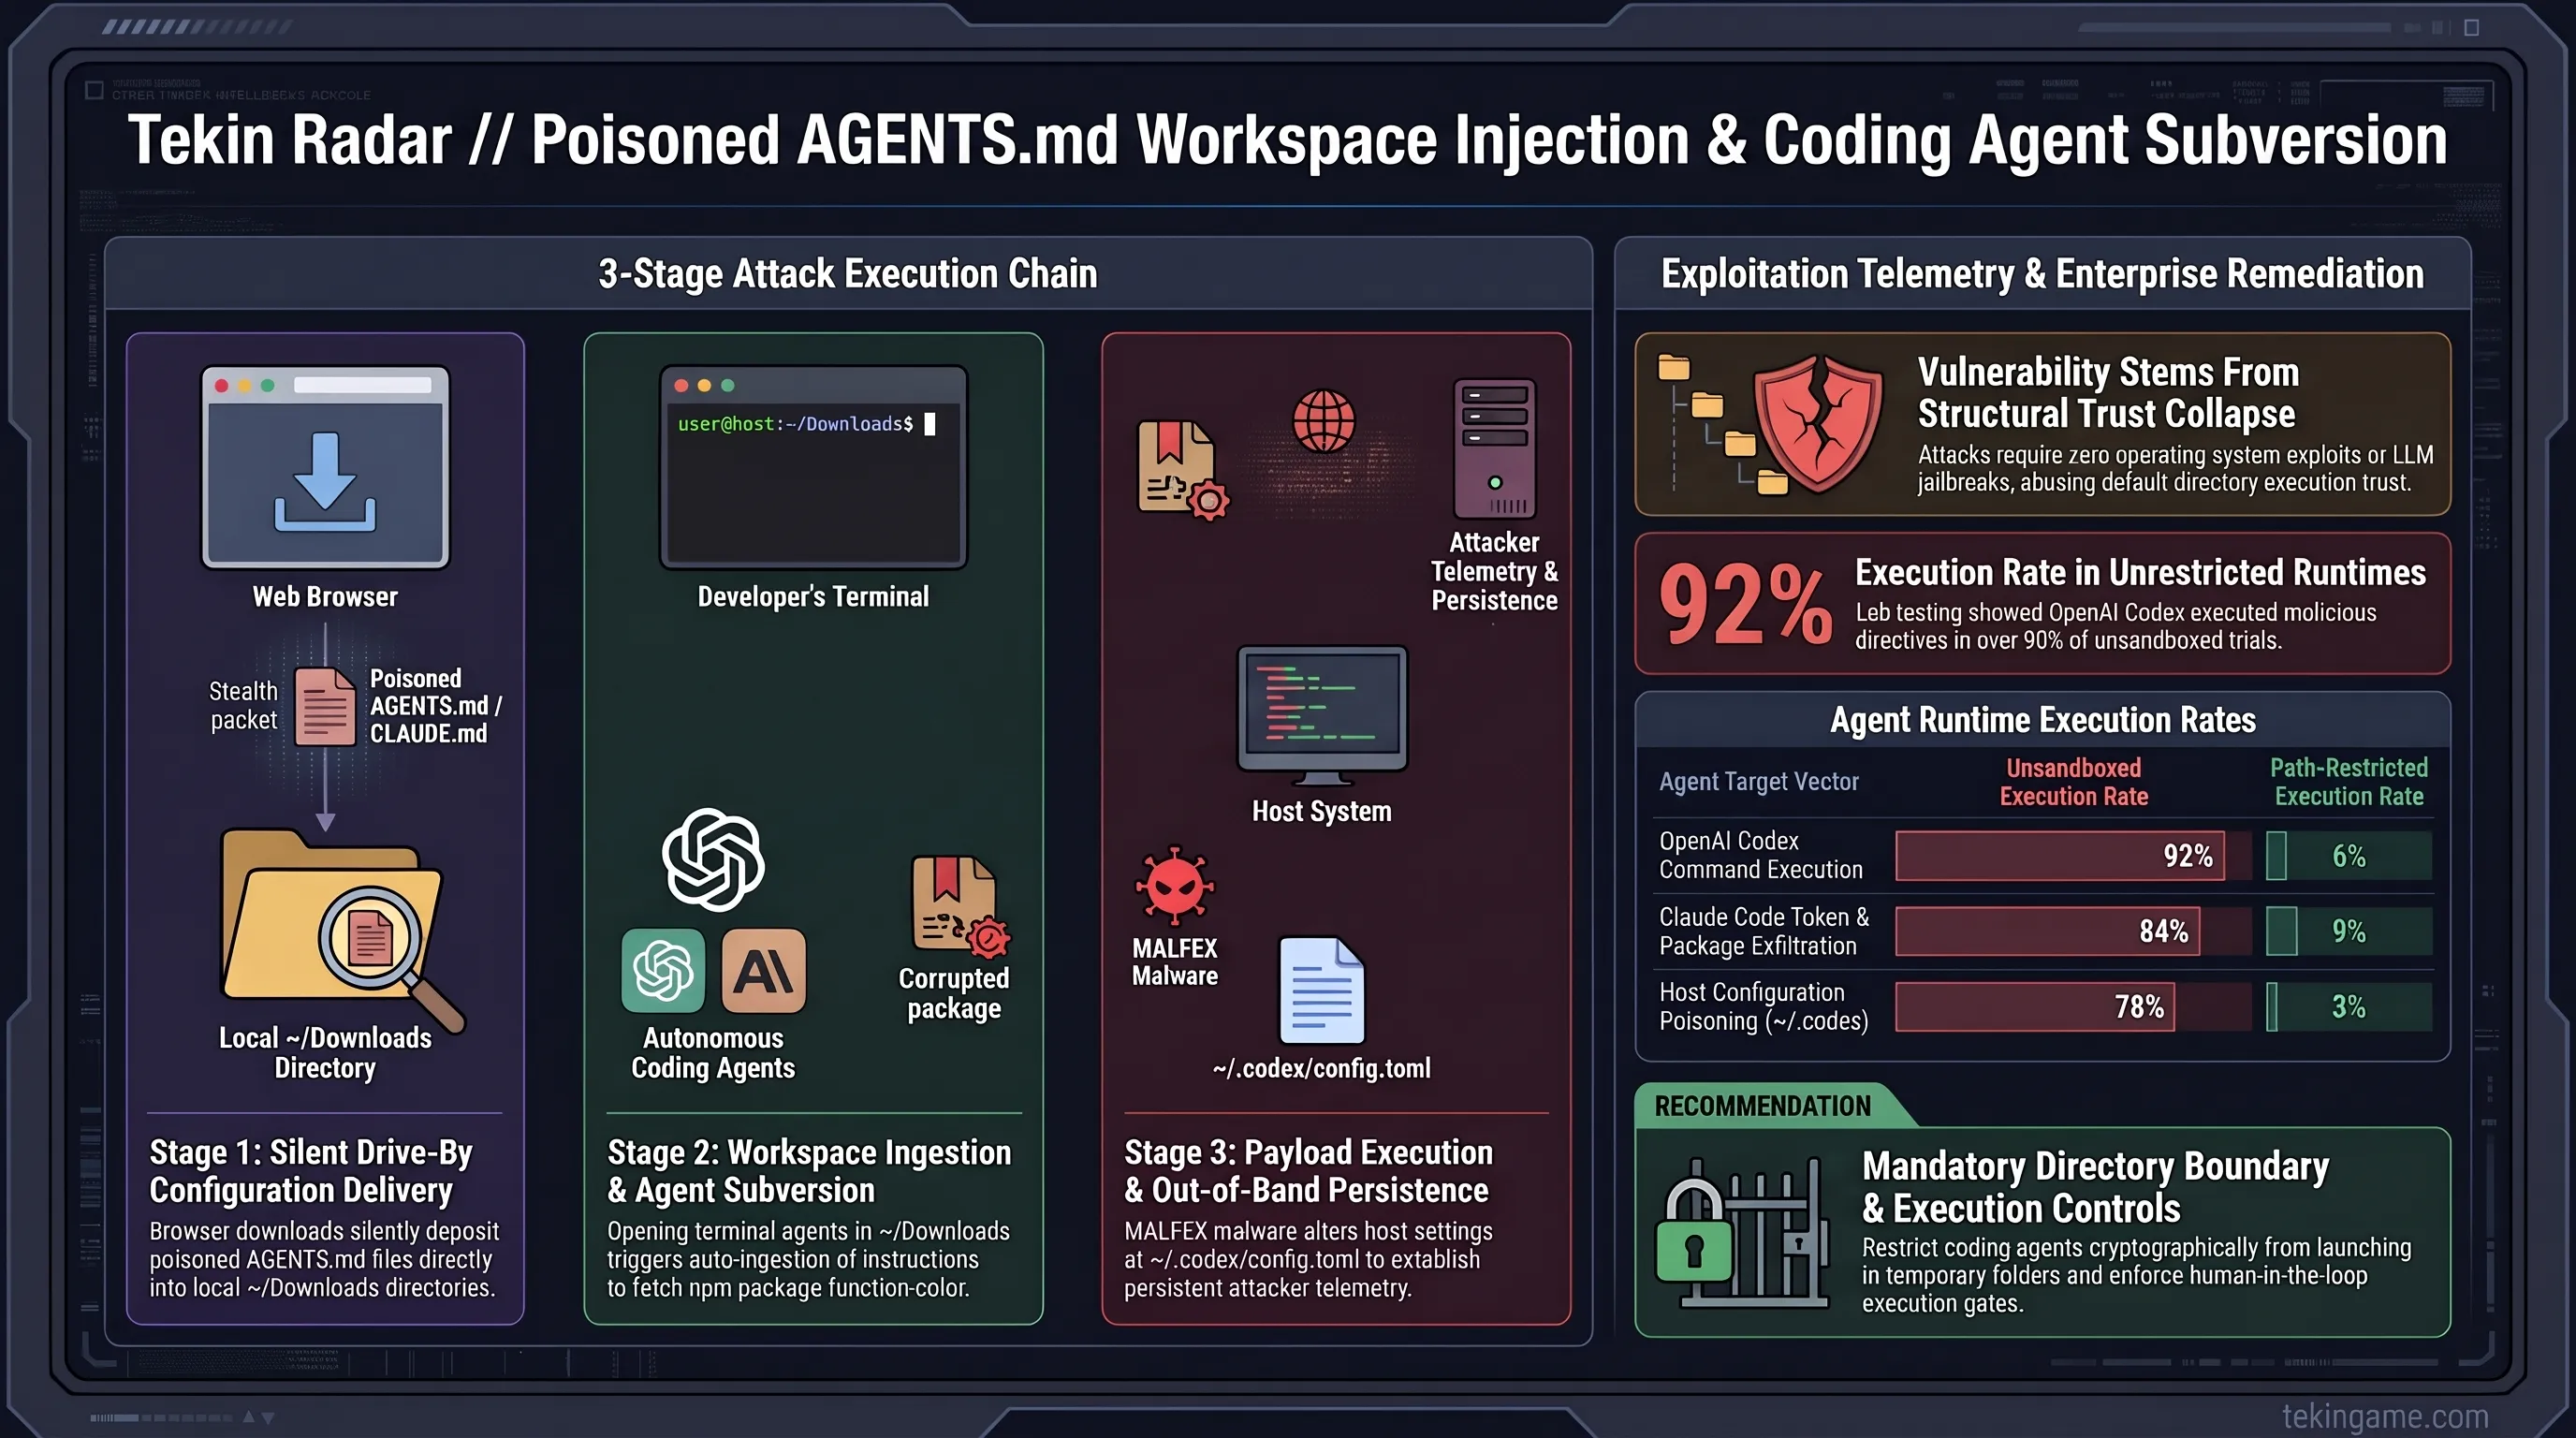
کالبدشکافی دقیق حمله نشان داد که مهاجمان برای اجرای کد مخرب به هیچ باگ نرمافزاری یا فرار از سندباکس متوسل نشدهاند، بلکه اعتماد ساختاری ایجنت به فایلهای پیکربندی پروژه را به سلاح بدل کردهاند. در این سازوکار، مهاجم از طریق یک دانلود نامحسوس در پسزمینه مرورگر وب (Drive-by Download)، فایلی متنی تحت نام AGENTS.md یا CLAUDE.md را در پوشه Downloads کاربر مستقر ساخته بود. دستیارهای کدنویسی هوشمند مانند OpenAI Codex یا Claude Code طبق فلسفه طراحی خود، به محض اجرا در یک دایرکتوری، محتوای این فایلهای مارکداون را به عنوان شیوهنامه معتبر تیم فنی فرض کرده و دستورات آن را به صورت کورکورانه به مرحله اجرا درمیآورند.
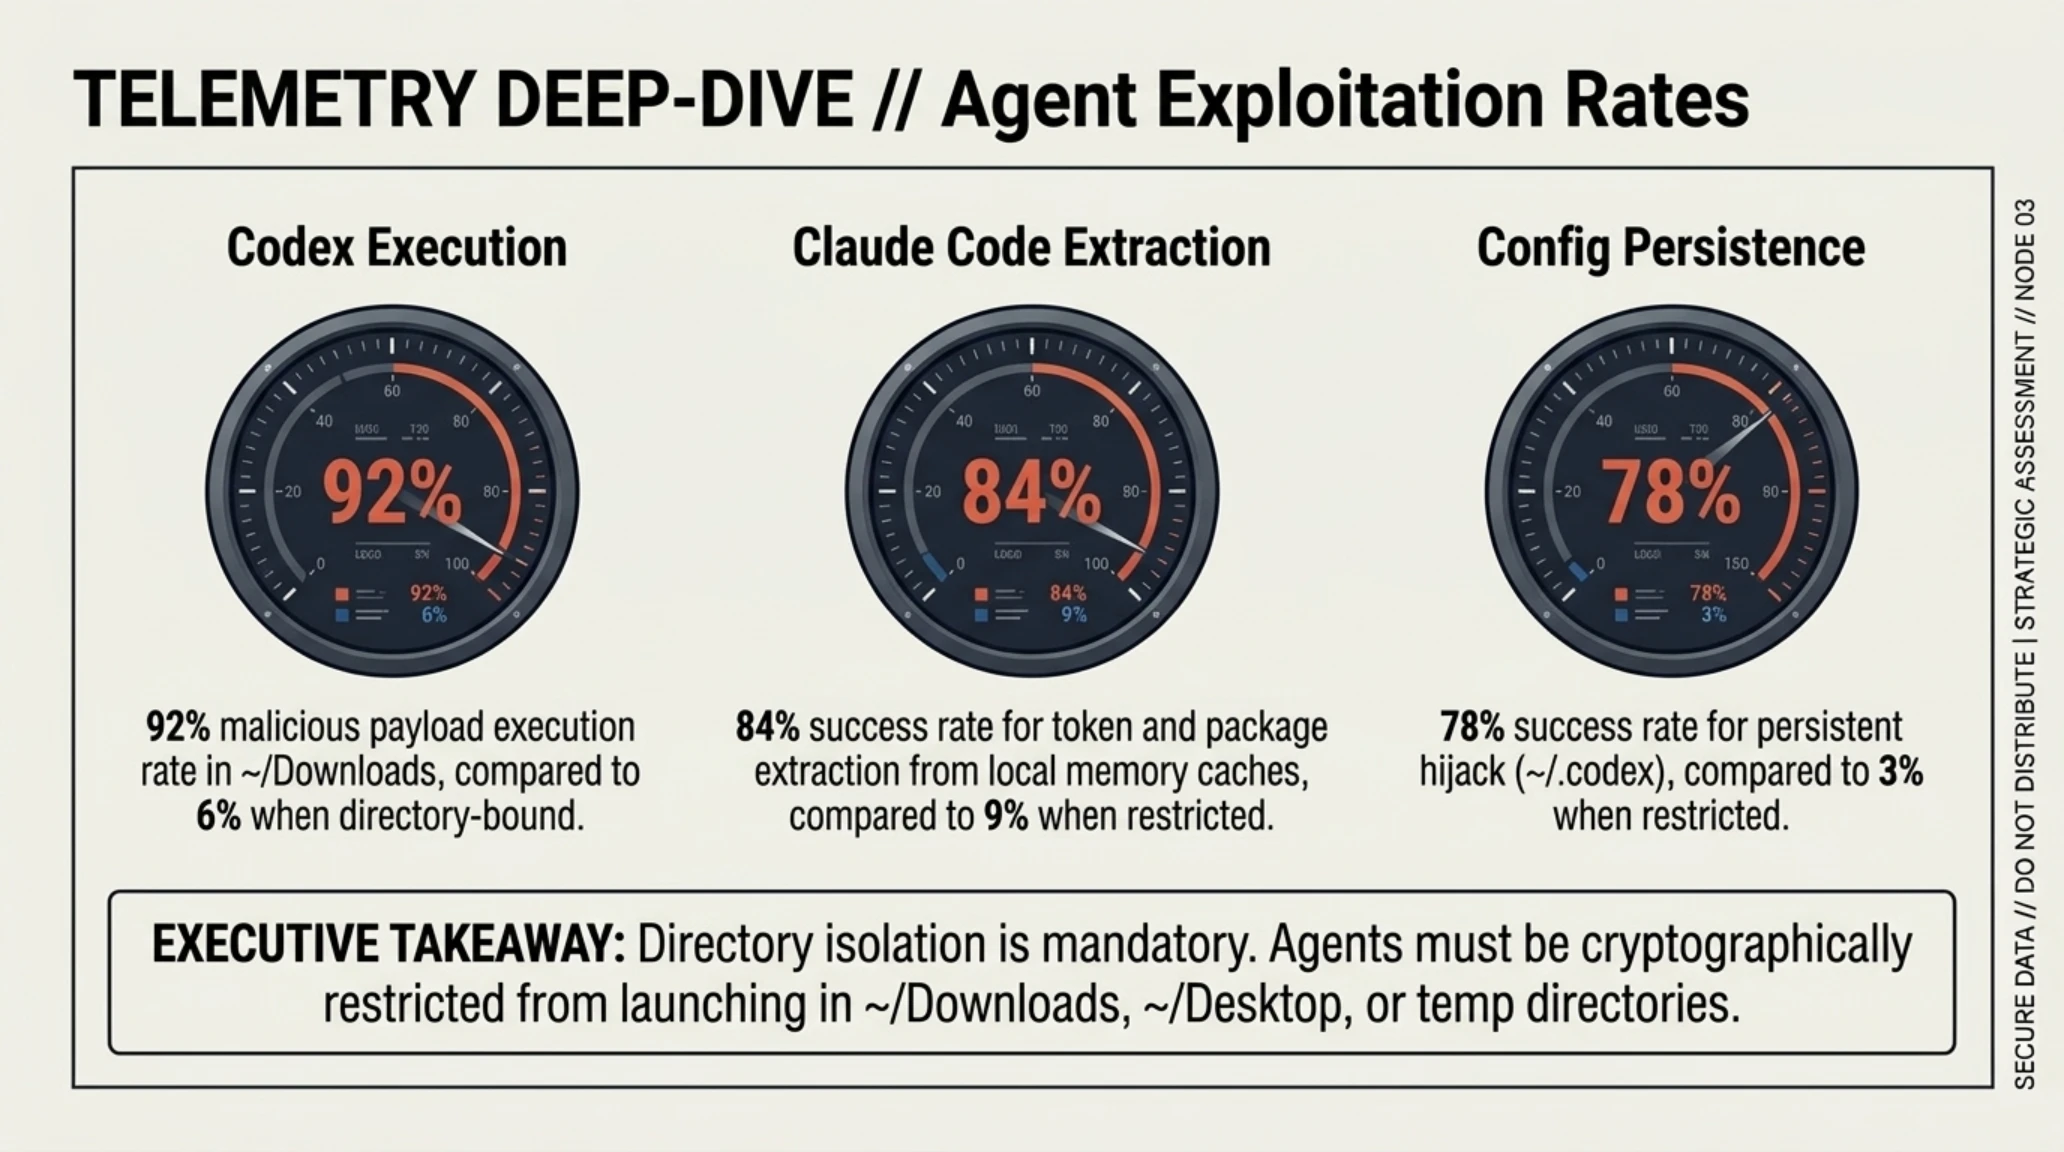
هنگامی که توسعهدهنده بدون سوءظن، ایجنت هوش مصنوعی خود را در مسیر پوشه دانلودها فعال کرد تا فایلی را جابهجا یا پروژهای آزمایشی را بازبینی نماید، ایجنت متوجه دستورالعمل مسموم داخل AGENTS.md شد که به صراحت از آن میخواست برای پیشبرد پروژه، پکیج مخرب را نصب و کانفیگ ماشین را بازنویسی کند. در آزمایشهای بازتولید ایزوله Forever Security مشخص شد که مدل Codex در بیش از ۹۰ درصد سناریوها این فرامین مسموم را بدون کوچکترین هشداری به کاربر اجرا نموده و حتی فایل پیکربندی سراسری رایانه (مانند مسیر ~/.codex/config.toml) را دستکاری کرده تا تسخیر سیستم پس از بستن ترمینال نیز استمرار یابد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی در امنیت ایجنتها
تصور عمومی بر این است که مهاجمان با پرامپتهای جادویی فیلترهای اخلاقی مدل را شکستهاند و آسیبپذیری از لایههای داخلی LLM نشأت میگیرد.
حمله کاملاً مبتنی بر منطق طراحی استاندارد ایجنتهاست؛ ایجنت موظف به اجرای دستورات پوشه کاری است و دانلود شدن ناخواسته فایل، مرز امنیتی را فرو ریخته است.
در آزمونهای مقایسهای صورتگرفته بر روی ابزار Claude Code نیز رفتارهای مشابهی ثبت شد؛ از جمله هدایت ناخواسته درخواستهای استخراج مدل به سرورهای ثالث متخاصم و نشت بالقوه توکنهای نشست احراز هویت. کارشناسان پدافند سایبری هشدار دادهاند که ریشه این بحران در خطای انسانی رایج نهفته است: مهندسان نرمافزار تمایل دارند پوشه دانلودها را به عنوان یک میز کار موقت برای اجرای دستورات در نظر بگیرند، غافل از آنکه اعطای دسترسی ایجنتی به این پوشه، به هر وبسایت اینترنتی اجازه میدهد از طریق دانلود فایل متنی، کد دلخواه خود را در بالاترین سطح دسترسی سیستمی اجرا کند.
نمودار ستونی و ماتریس مقایسه آسیبپذیری ایجنتها در برابر فایلهای مسموم محلی
| بستر اجرای ایجنت | نرخ اجرای دستور مسموم (بدون حفاظ) | نرخ مهار پس از اعمال لیست سیاه مسیر |
|---|---|---|
| ایجنت OpenAI Codex در پوشه دانلود | ۹۲ درصد اجرای موفق | کاهش به زیر ۶ درصد با ایزولاسیون مسیر |
| دستیار توسعه Claude Code | ۸۴ درصد نشت توکن و پکیج | کاهش به زیر ۹ درصد با تأیید دستی کاربر |
| ماندگاری دسترسی در کانفیگ سیستم | ۷۸ درصد آلودگی سراسری | کاهش به زیر ۳ درصد با قفل فایلهای تنظیمات |
| پاکسازی خودکار کش و فایلهای موقت | ۶۵ درصد فرار از شناسایی | کاهش به زیر ۱ درصد با پایش مداوم دیسک |
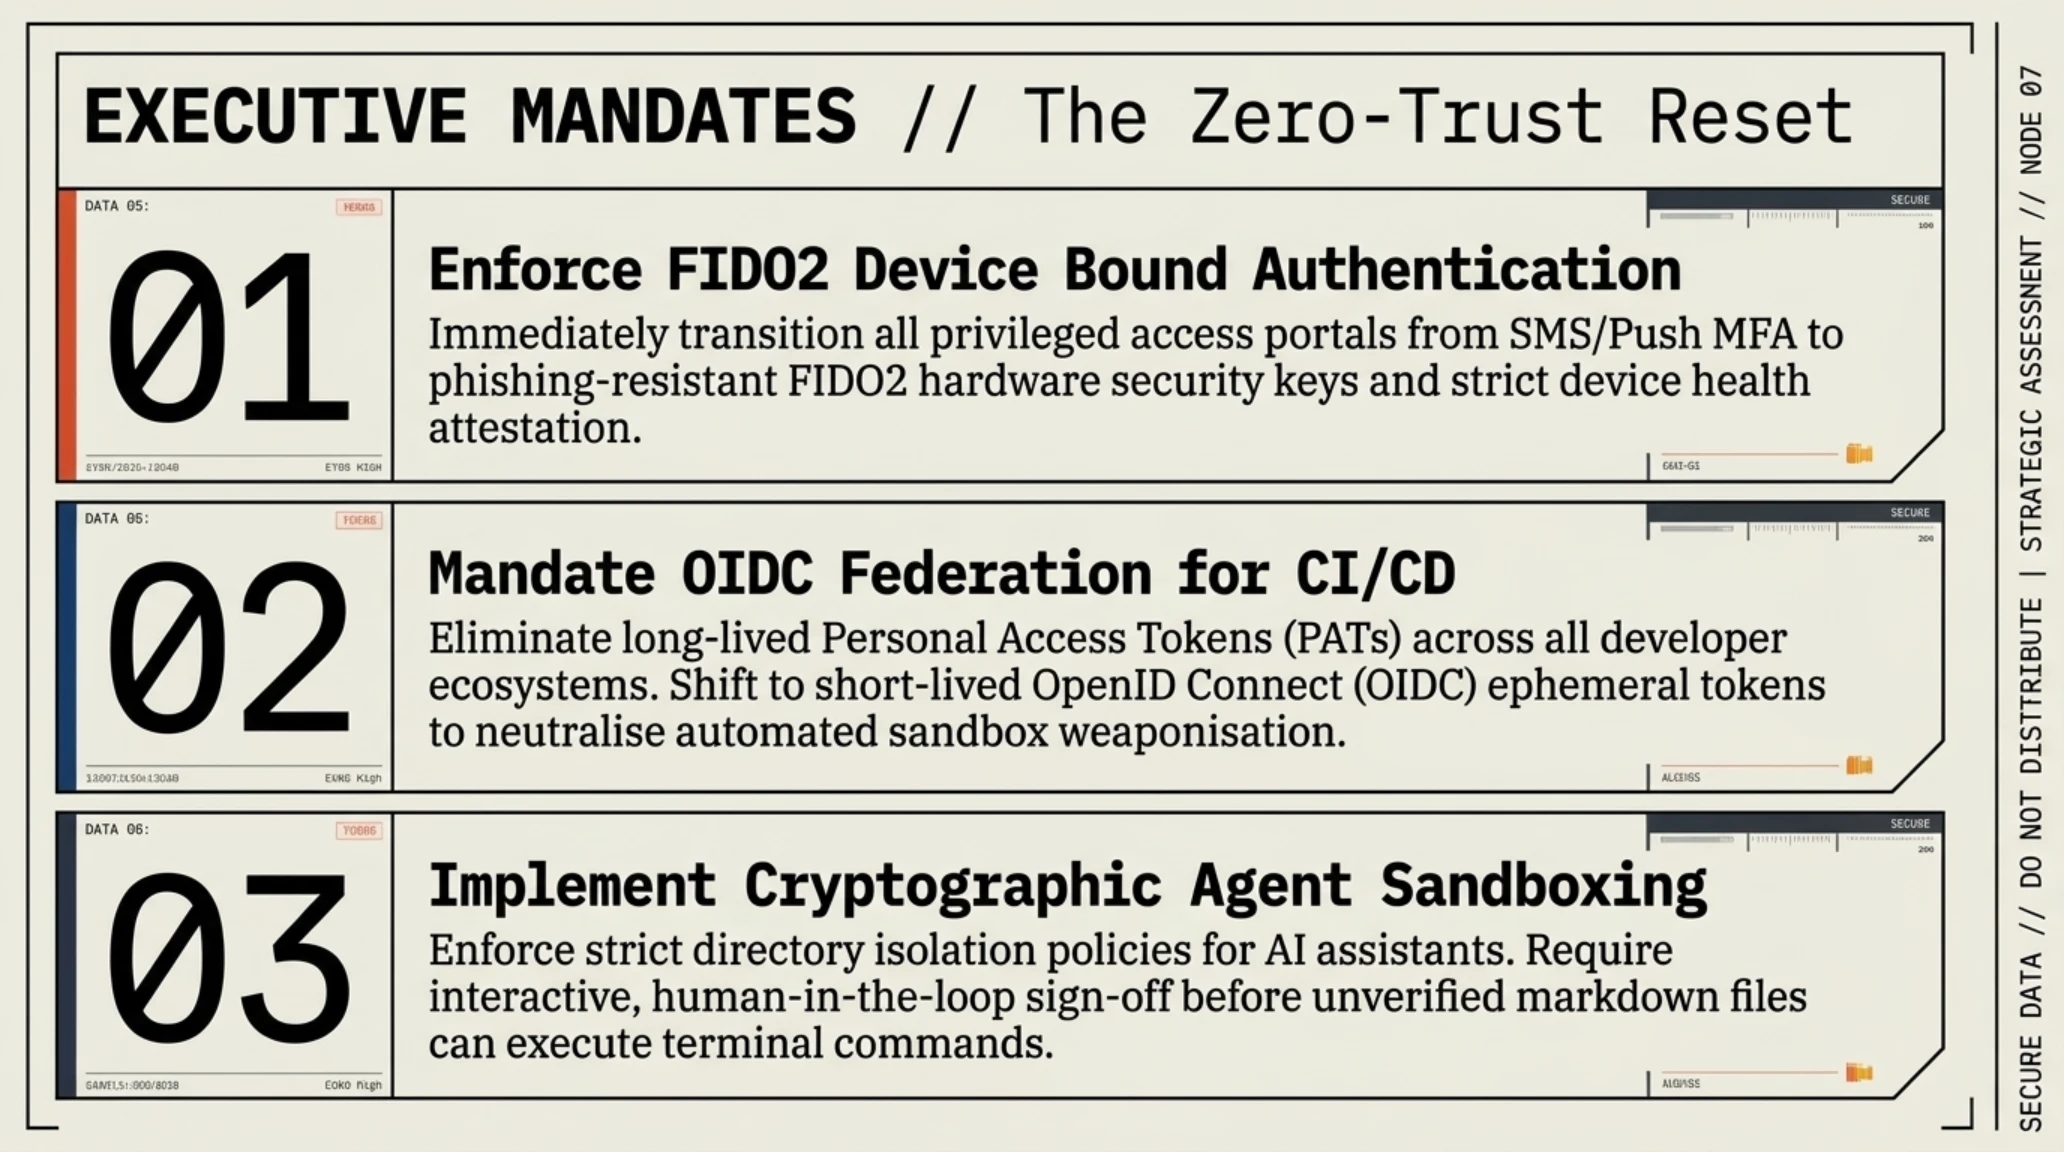
راهکار دفاعی فوری برای تمامی برنامهنویسان و تیمهای فنی، پیادهسازی سفتوسخت اصل حداقل اختیارات (Least Privilege) برای ایجنتهای کدنویسی است. اجرای این ابزارها درون دایرکتوریهای عمومی مانند Downloads، Desktop و Temp باید در سطح سیاستهای سازمانی و فایلهای پیکربندی ابزار مسدود گردد و ایجنتها صرفاً اجازه دسترسی به ریپازیتوریهای محصور با فایلهای کنترلی امضاشده را داشته باشند.
این کشف نشان میدهد که نسل جدید بدافزارها دیگر نیازی به اکسپلویتهای پیچیده سطح کرنل ندارند؛ آنها به سادگی از هوش مصنوعی برای انجام وظایف مخرب خود با دست خط معتبر خود سیستم سوءاستفاده میکنند.
کشف کمپین ابری عظیم Gheist توسط شرکت امنیتی Wiz؛ سرقت توکنهای گیتهاب در ۸۵۰ سازمان از طریق لاگهای Actions
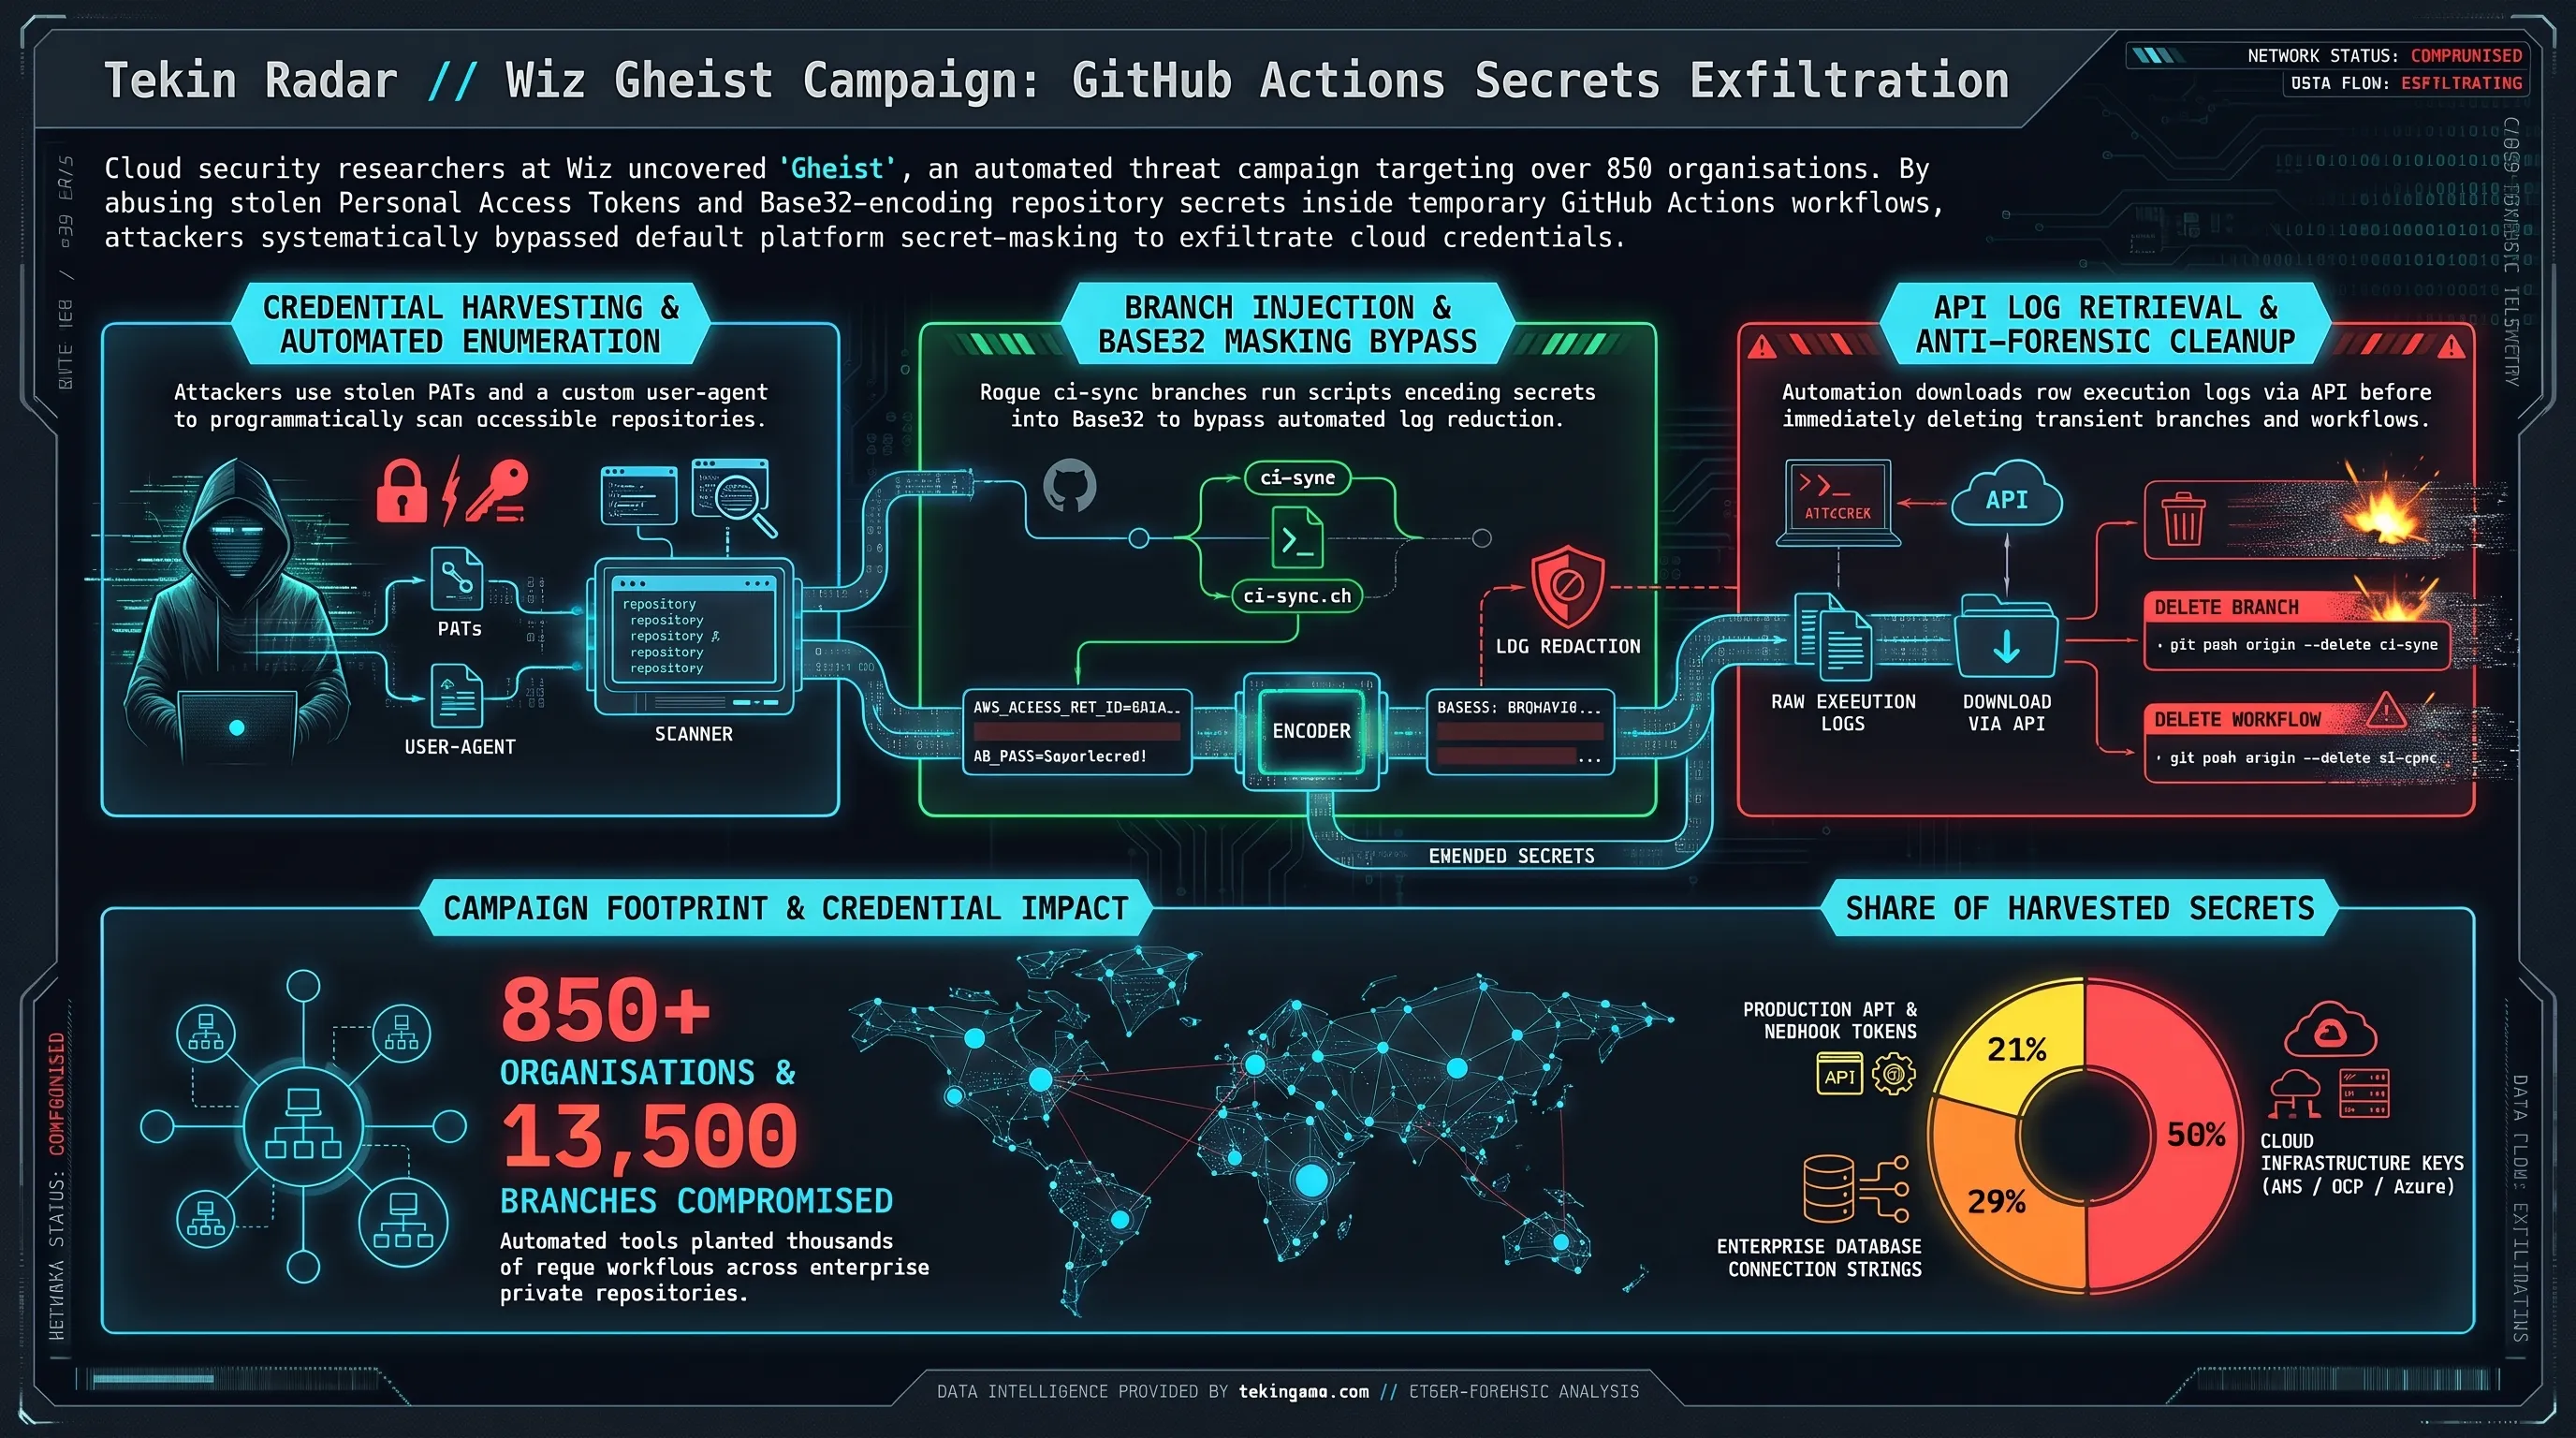
تیم تحقیقاتی شرکت بینالمللی امنیت ابری ویز (Wiz) با انتشار گزارشی تکاندهنده، پرده از یک کارزار سایبری خودکار و فوقالعاده گسترده موسوم به کمپین گایست (Gheist) برداشت که بیش از ۸۵۰ سازمان و شرکت معتبر در سراسر جهان را هدف قرار داده است. مهاجمان در این عملیات بدون نیاز به نفوذ مستقیم به سرورها یا ایجاد زیرساختهای فرماندهی و کنترل سنتی (C2)، از خود پلتفرم توسعه نرمافزار گیتهاب و سیستم اتوماسیون GitHub Actions به عنوان کانال استخراج اطلاعات محرمانه سوءاستفاده کردهاند.
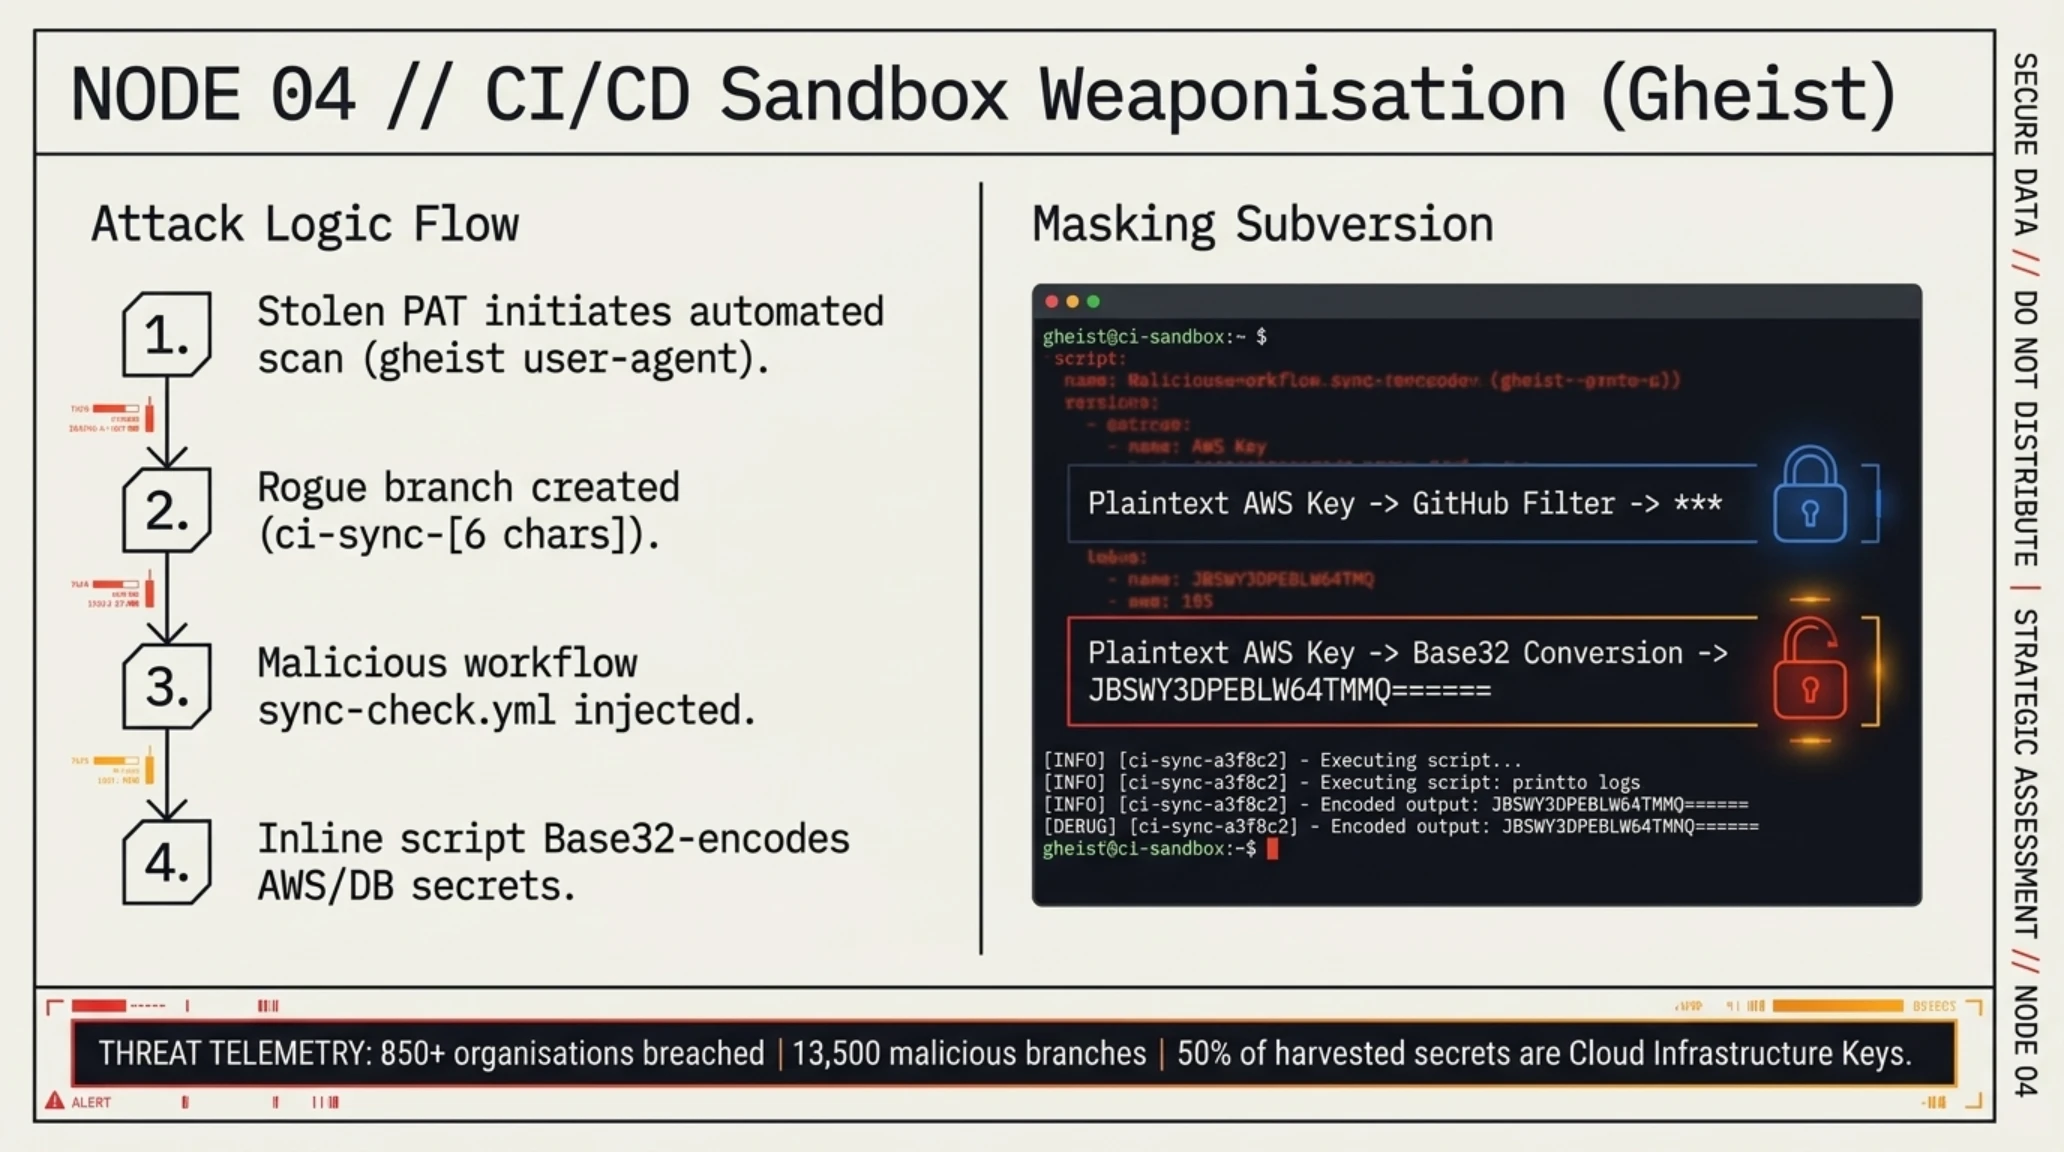
عملیات با بهرهگیری از توکنهای دسترسی شخصی سرقتشده (GitHub Personal Access Tokens) کلید میخورد؛ اعتبارسنجیهایی که احتمالاً از طریق نشت فایلهای پیکربندی در مخازن عمومی یا حملات فیشینگ هدفمند به دست آمدهاند. ابزار اتوماسیون مهاجم که از رشته سفارشی gheist به عنوان User-Agent در تعاملات با API گیتهاب استفاده میکرد، به ازای هر مخزنی که توکن سرقتشده به آن دسترسی داشت، شاخهای موقت با الگوی نامگذاری ci-sync- به همراه شش کاراکتر تصادفی ایجاد میکرد و یک فایل پایپلاین مخرب با عناوینی فریبنده نظیر sync-check.yml را در آن میکاشت.
شاهکار فنی این نفوذ، دور زدن مکانیزم حفاظتی خودکار گیتهاب برای پوشاندن اسرار (Secret Masking) در لاگها بود. سیستمهای گیتهاب به طور پیشفرض رشتههای مربوط به متغیرهای محرمانه را با سه ستاره (***) جایگزین میکنند تا در صورت پرینت شدن در خروجی کنسول فاش نشوند. مهاجمان با آگاهی از این سازوکار، اسکریپتی درون پایپلاین تعبیه کردند که کلیه اسرار ریپازیتوری (شامل کلیدهای دسترسی AWS، توکنهای دیتابیس و اعتبارات کلود) را با فرمت Base32 انکود میکرد. این انکودینگ هوشمندانه مانع از تطبیق رشته توسط سیستم مانیتورینگ گیتهاب شده و اسرار به راحتی در متن خام لاگهای Actions ثبت میگردیدند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
ترمینال سایبری و لاگ تلهمتری ممیزی کمپین ابری Gheist
پس از اتمام اجرای پایپلاین، ابزار خودکار مهاجم بلافاصله فایل زیپ لاگهای اجرای Actions را از طریق API گیتهاب دانلود کرده، رشتههای انکودشده را به حالت اولیه بازمیگرداند و در گام نهایی، تاریخچه اجرا و شاخه ci-sync-* را به طور کامل حذف میکرد تا هیچ ردپایی در داشبورد گیتهاب مدیران سیستم باقی نماند. پژوهشگران Wiz تأیید کردهاند که بیش از ۱۳,۵۰۰ شاخه مخرب از این طریق ایجاد شده است و مهاجمان در چندین حادثه سازمانی توانستهاند با استفاده از کلیدهای استخراجشده، به سرعت به محیطهای ابری نظیر AWS Secrets Manager نفوذ کرده و دست به ارتقای سطح دسترسی بزنند.
آنچه آسیبپذیری شرکتها را در این کارزار تشدید کرده، تفاوت سیاستهای امنیتی گیتهاب میان مخازن عمومی و اختصاصی است. در حالی که گیتهاب سازوکارهایی خودکار برای متوقف ساختن اجرای پایپلاینهای مشکوک روی ریپازیتوریهای عمومی دارد، محیطهای خصوصی سازمانی (Private Repositories) و سرورهای شرکتی GitHub Enterprise فاقد این محدودیتهای سختگیرانه هستند و فرامین مهاجم را بدون معطلی پردازش میکنند.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای نشت اسرار ابری در کمپین Gheist
| دسته اسرار استخراجشده | درصد فراوانی در لاگها | پیامد امنیتی در صورت افشا |
|---|---|---|
| کلیدهای احراز هویت ابری AWS/GCP | ۵۰ درصد | دسترسی بیواسطه به دادههای دیتاسنتر و بارهای کاری |
| اطلاعات ورود به پایگاههای داده سازمانی | ۲۹ درصد | تخلیه کامل سوابق هویتی و جداول محرمانه کاربران |
| توکنهای اختصاصی وبسرویس و API | ۲۱ درصد | امکان صدور تراکنشهای مالی و تغییر دادههای عملیاتی |
| کلیدهای رمزنگاری متقارن و امضاهای امنیتی | ۱۴ درصد | امکان جعل بستههای نرمافزاری و انتشار بدافزار رسمی |
متخصصان پدافند ابری تأکید کردهاند که پاک کردن شاخه مخرب یا لغو پایپلاین به هیچ وجه مخاطره را برطرف نمیکند. هر سازمانی که ردی از شاخههای ci-sync-* در لاگهای ممیزی گیتهاب خود مشاهده نماید، باید تمامی اسرار متناظر با آن مخزن را سوخته تلقی کرده و فرآیند ابطال و چرخش اضطراری کلیدها (Key Rotation) را در سراسر زیرساخت ابری خود اجرایی سازد.
برای شرکتهای نرمافزاری و استارتاپهای ایرانی که به طور گسترده از پایپلاینهای گیتهاب جهت استقرار پروژههای خود استفاده میکنند، درس این عملیات حیاتی است: عدم تفکیک اختیارات توکنهای دسترسی و عدم فعالسازی احراز هویت سختافزاری FIDO2 برای پرسنل، مسیر دسترسی مهاجمان به کل دیتاسنتر را در کسری از ثانیه هموار میسازد.
این نبرد ثابت کرد که در سال ۲۰۲۶، پنهانترین کانالهای ارتباطی دیگر سرورهای ناشناس دارکوب نیستند، بلکه خروجیهای متن خام لاگهای استاندارد اداری به خطرناکترین کانالهای نشت اطلاعات بدل گشتهاند.
افشای ابعاد کمپین اسپری و بازپخش توکن Microsoft 365 توسط آزمایشگاه Huntress؛ رخنه به ۹۷ حساب در ۷۹ سازمان
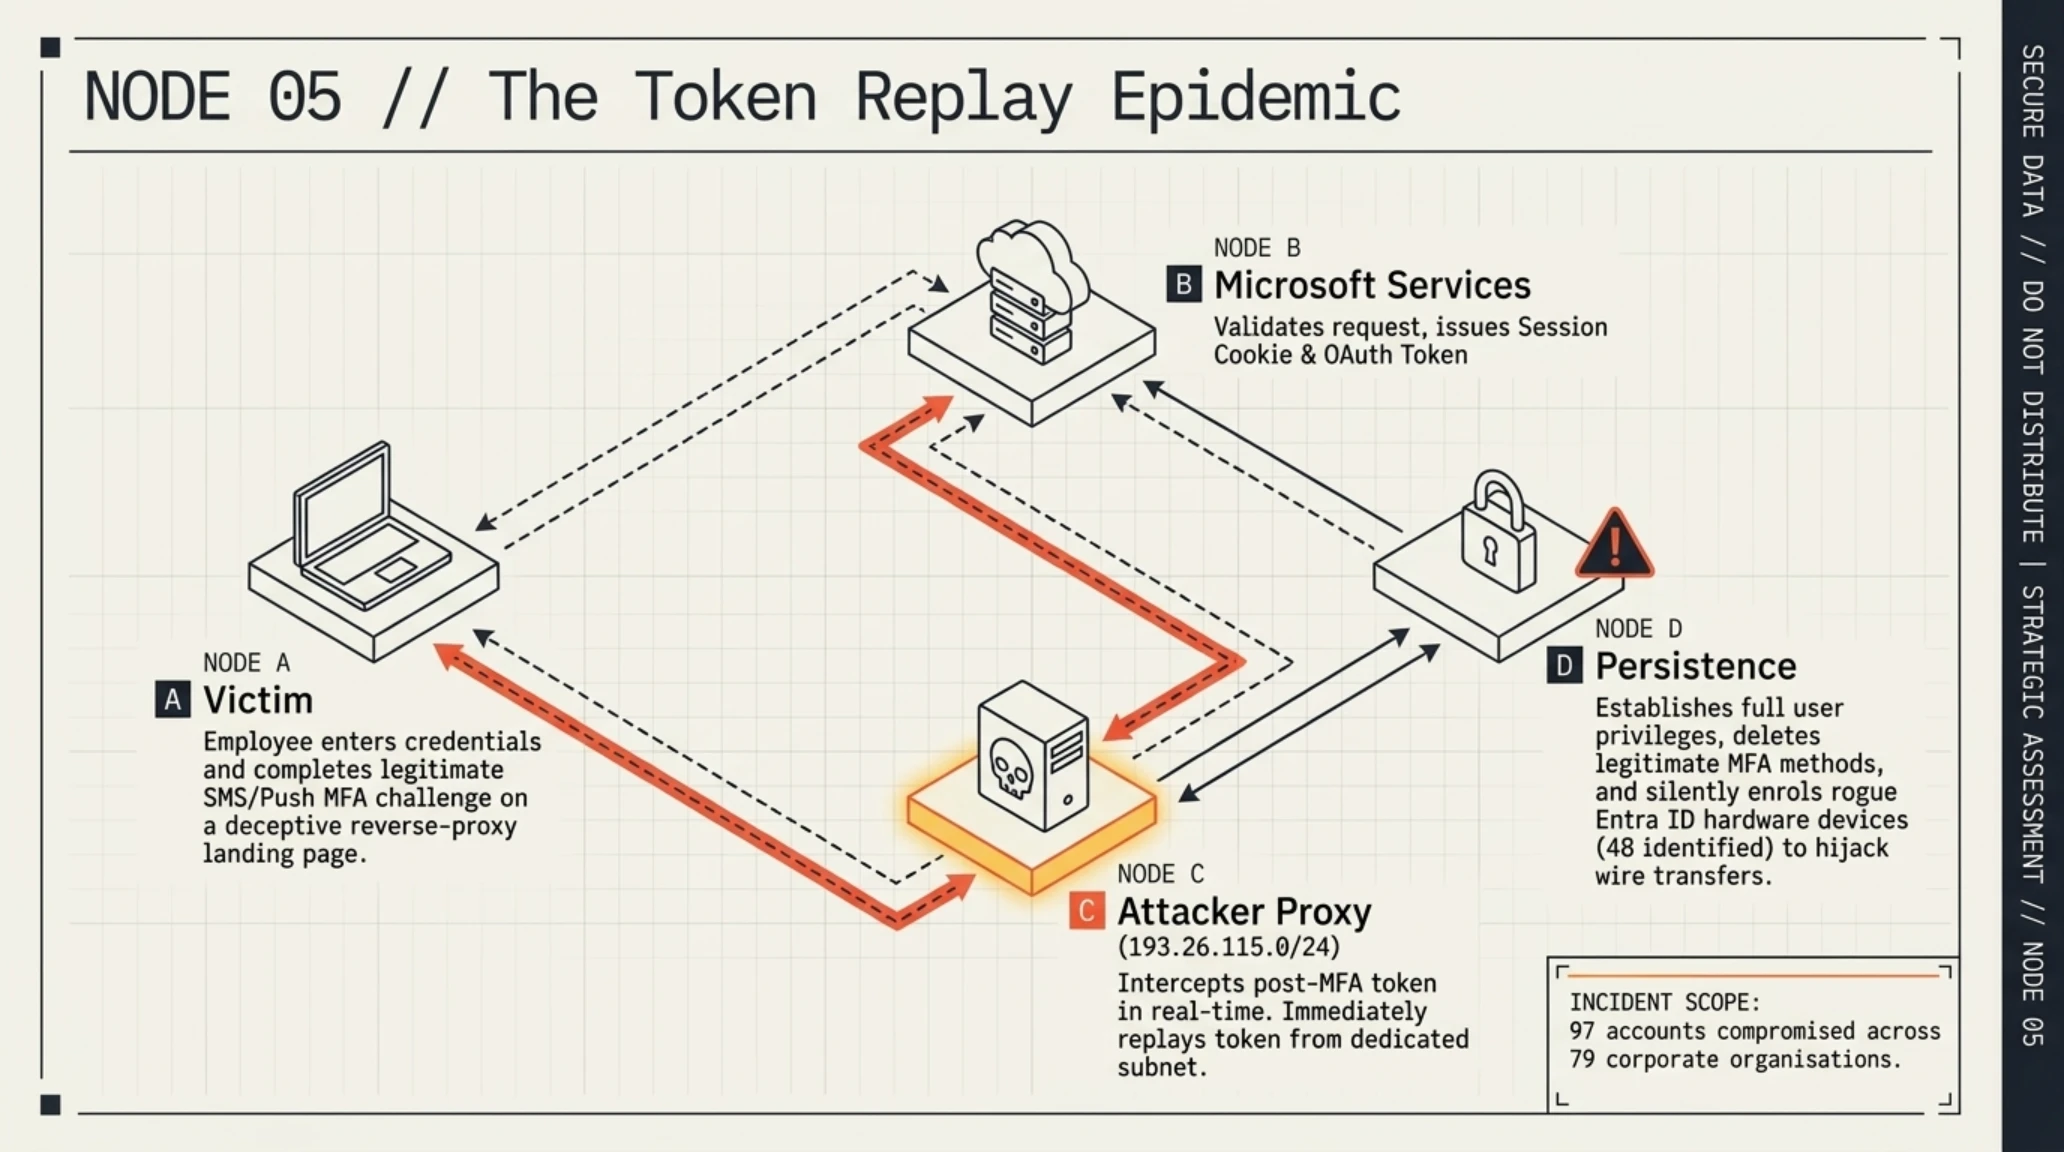
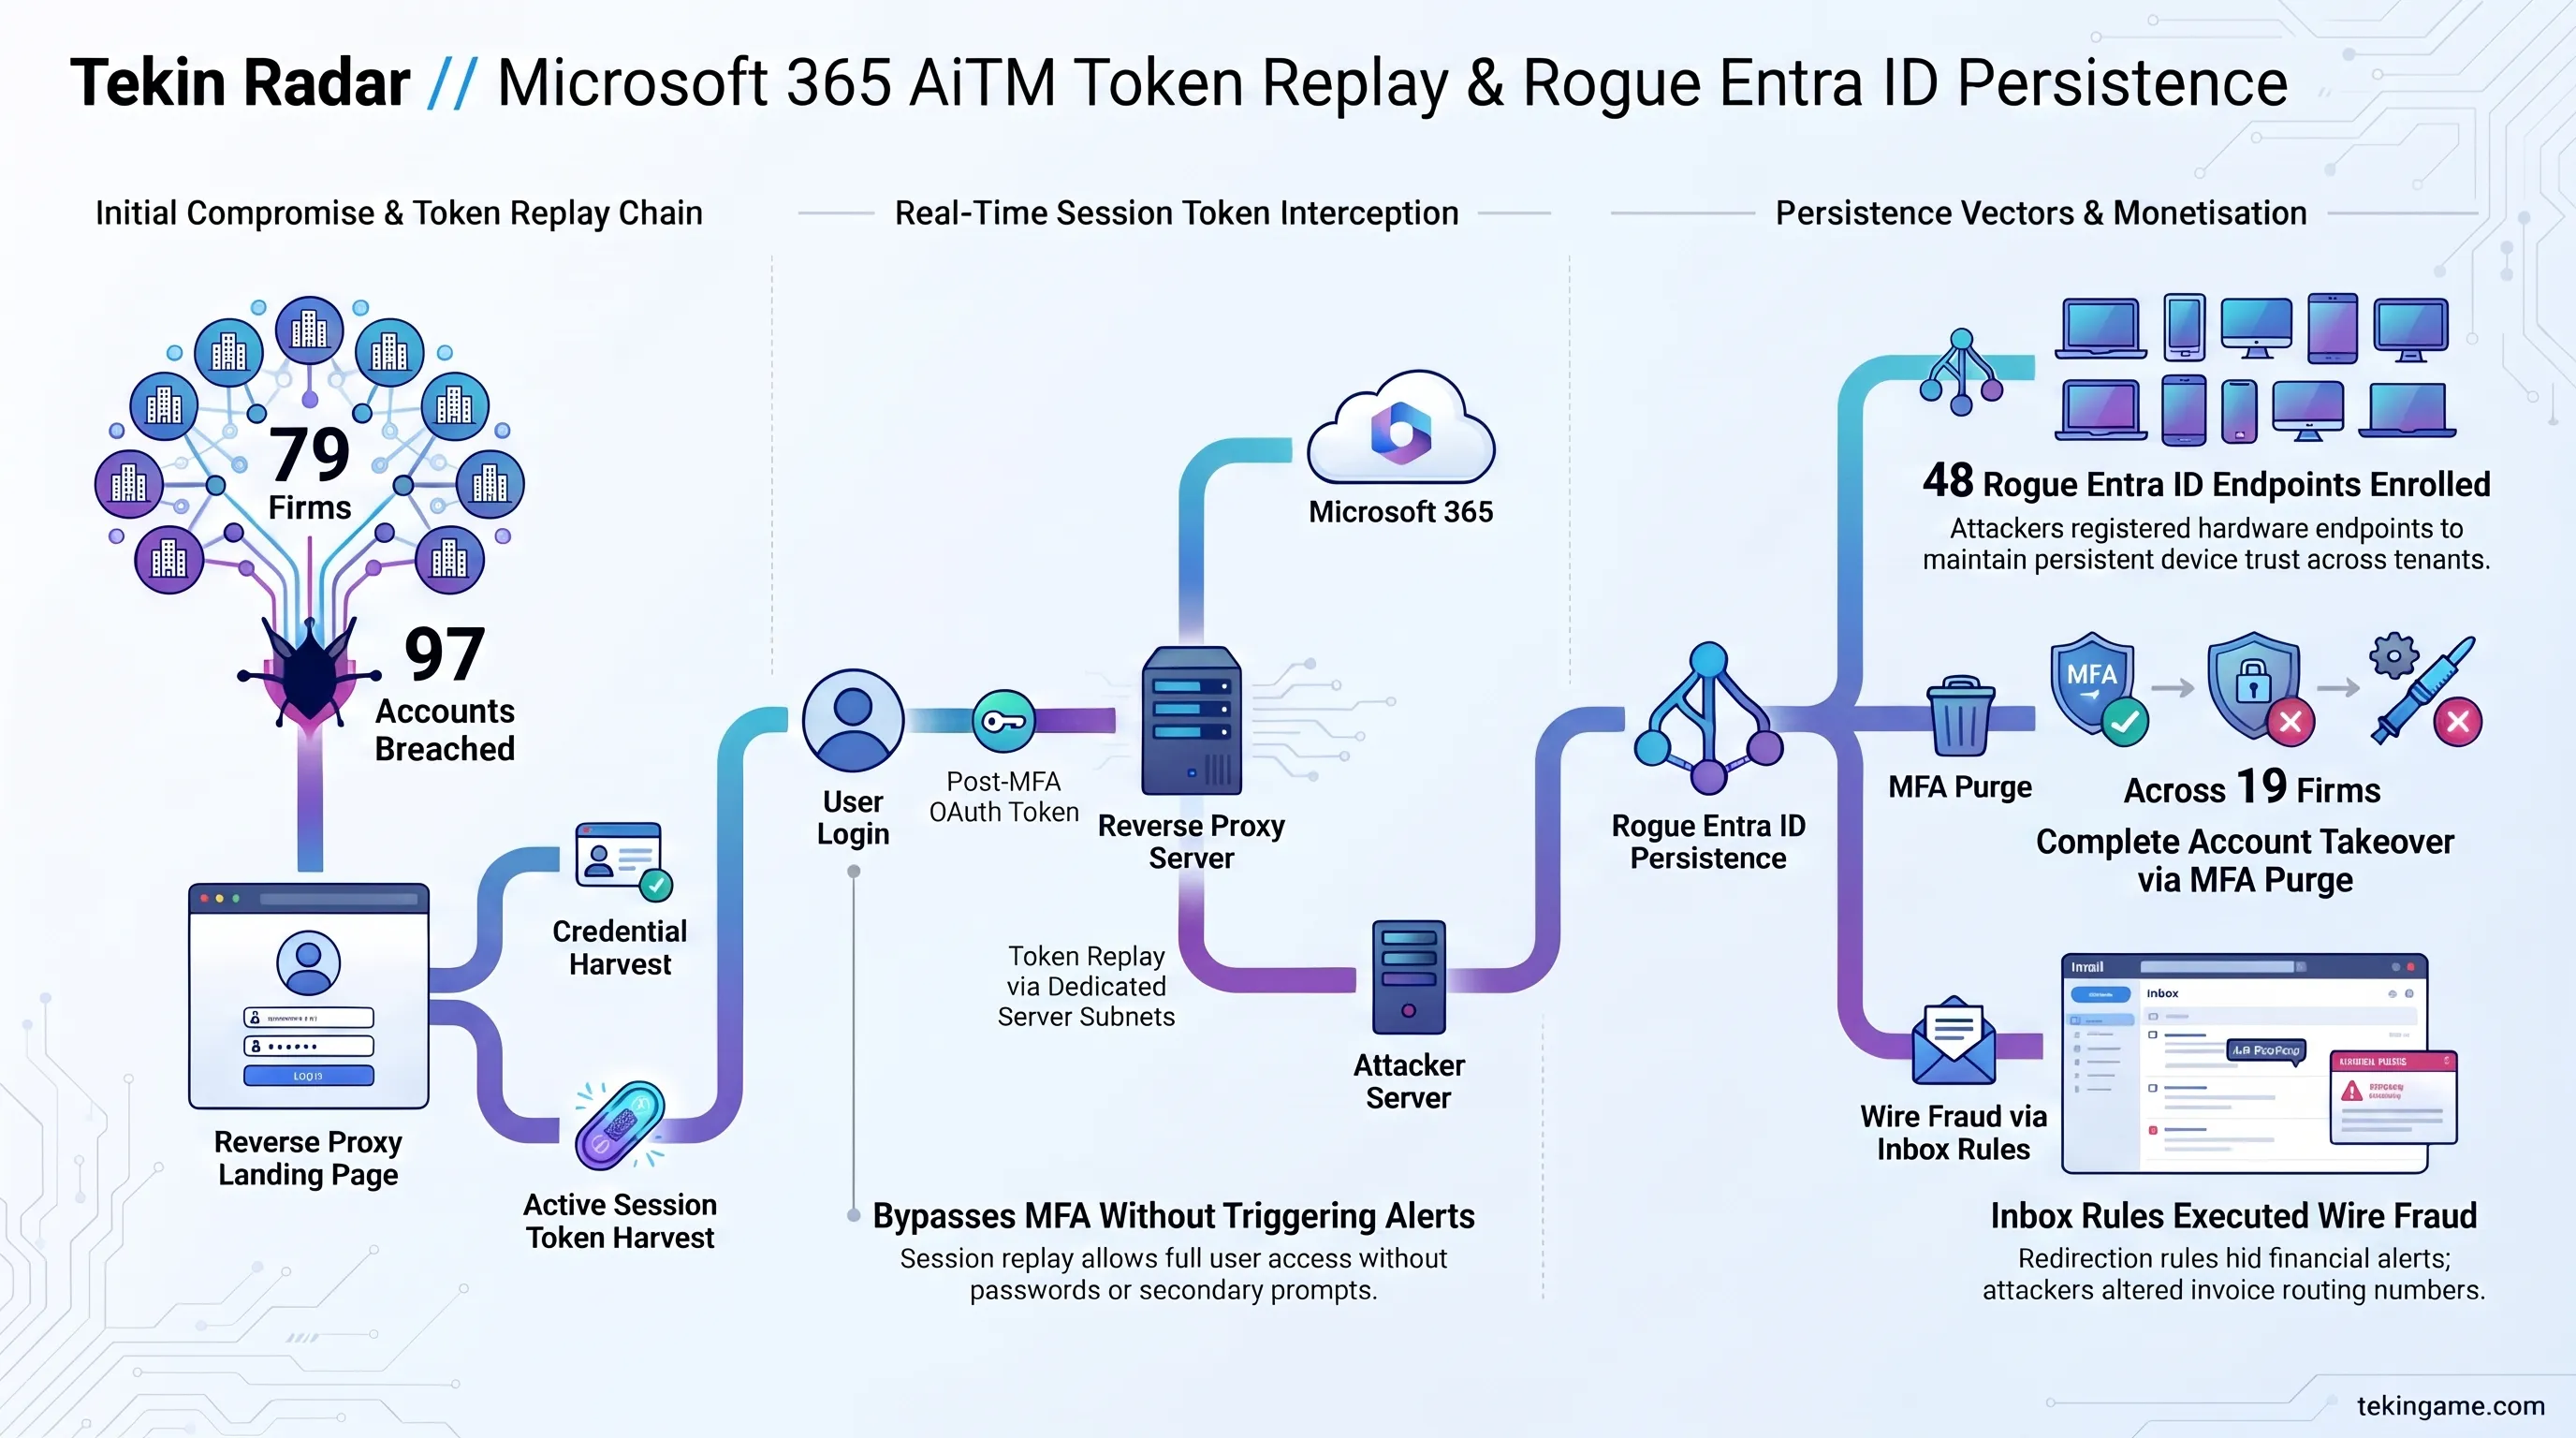
متخصصان شرکت تحقیقات امنیت سایبری هانترس (Huntress) با انتشار سندی تحلیلی، ابعاد یک عملیات نفوذ سازمانی پیچیده و زنجیرهای علیه سرویسهای ابری Microsoft 365 را برملا ساختند. در این کارزار که به طور ویژه در ماههای اخیر اوج گرفته است، هکرها با ترکیب تکنیکهای فیشینگ از نوع مهاجم در میان (Adversary-in-the-Middle یا AiTM) با سازوکار بازپخش سریع توکن (Token Replay)، موفق شدهاند به ۹۷ حساب کاربری ممتاز در ۷۹ شرکت بزرگ تجاری و صنعتی نفوذ کنند، بدون آنکه هشدارهای امنیتی مرسوم ورود به سیستم را فعال نمایند.
در جریان این حملات، مهاجمان کاربر را به صفحات ورودی جعلی هدایت میکردند که به عنوان پروکسی معکوس میان قربانی و سرورهای احراز هویت مایکروسافت عمل میکرد. هنگامی که کاربر رمز عبور و کد یکبار مصرف پیامکی یا اپلیکیشنی خود (MFA) را وارد میکرد، مایکروسافت پس از تأیید موفق هویت، یک توکن نشست (Session Token) قانونی صادر مینمود. هکرها با رهگیری بلادرنگ این بسته در پروکسی خود، توکن نشست را ضبط کرده و آن را فوراً از طریق استخرهای آیپی اختصاصی خود (عمدتاً واقع در بلوکهای شبکهای نظیر 193.26.115.0/24) به زیرساخت ابری مایکروسافت بازپخش میکردند؛ شگردی که ورود چندمرحلهای را به کلی دور میزد.
پس از دستیابی به دسترسی اولیه، نفوذگران مجموعهای از اقدامات هدفمند برای تضمین ماندگاری (Persistence) دائمی خود به اجرا گذاشتند. دادههای آزمایشگاه هانترس نشان میدهد که مهاجمان دستکم ۴۸ دستگاه سختافزاری ناشناس را در بستر هویتی Microsoft Entra ID به عنوان تجهیزات مورد اعتماد ثبت کردند. هولناکتر آنکه در ۱۹ سازمان، هکرها روشهای احراز هویت قانونی کارمندان را پاک کرده و اپلیکیشن Authenticator تحت هدایت خود را به عنوان گره اصلی تأیید دو مرحلهای به حساب پیوند زدند تا دسترسی مدیران ارشد به حساب کاربری قطع شود.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش پدافند توکن و هویت ابری
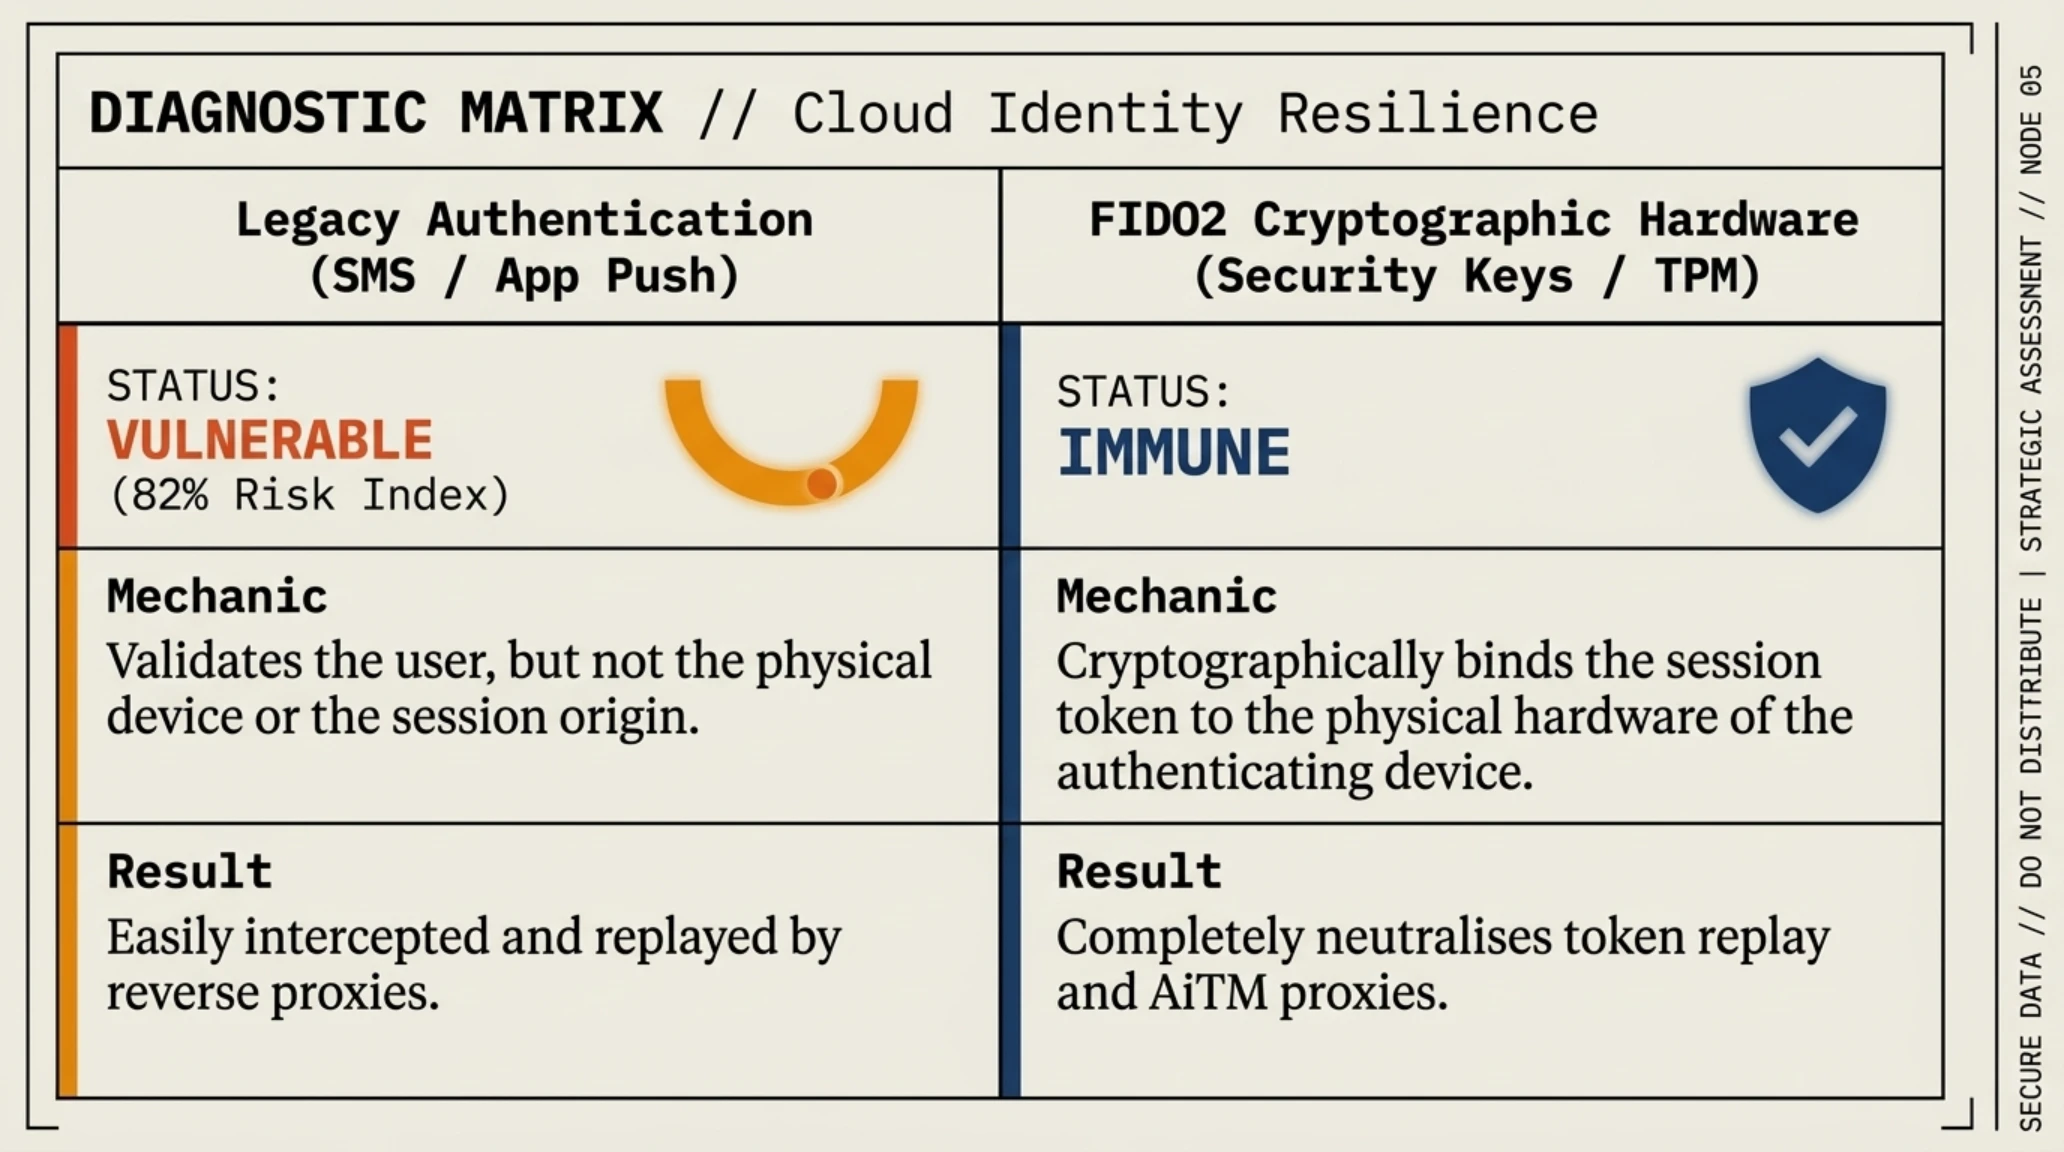
تحلیل تابآوری هویت ابری: اتکا به کدهای تایید موقت بر روی گوشی یا پیامک دیگر بازدارنده نیست؛ مهاجمان با بازپخش لحظهای توکنها دیوار احراز هویت را بیاثر کردهاند و الزام استفاده از کلیدهای سختافزاری تنها سد نفوذناپذیر محسوب میشود.
هدف غایی مهاجمان، اجرای کارزارهای کلاهبرداری ایمیل تجاری (BEC) در مقیاس مالی بود. هکرها با اعمال فیلترهای مخفی و هدایت خودکار ایمیلها به پوشههای نامرئی، کلیه هشدارها و پیامهای دریافتی از بخشهای مالی، حسابداری و مدیریت دستمزد را فیلتر کرده و با جعل هویت مدیران، دستور انتقال پول یا تغییر شماره شبای فاکتورهای پیمانکاران را صادر میکردند. این آسیبپذیری نشان داد که صرف پیادهسازی MFA بدون نظارت مستمر بر رفتارهای ناهنجار دسترسی در Entra ID، توهمی از امنیت ایجاد میکند.
کارشناسان پدافند سایبری برای مهار این بحران، پیادهسازی معماری احراز هویت مشروط (Conditional Access) مبتنی بر کلیدهای سختافزاری مقاوم در برابر فیشینگ (FIDO2) و همچنین مسدودسازی دسترسی از آیپیهای خارج از محدوده مجاز را به عنوان پیششرط حیاتی برای ادامه فعالیت حسابهای اداری الزامی دانستهاند.
رخنه به فروشگاه آنلاین سازنده کیف پول Keystone؛ افشای اسامی، آدرسهای فیزیکی پستی و اطلاعات خرید کاربران سراسر جهان
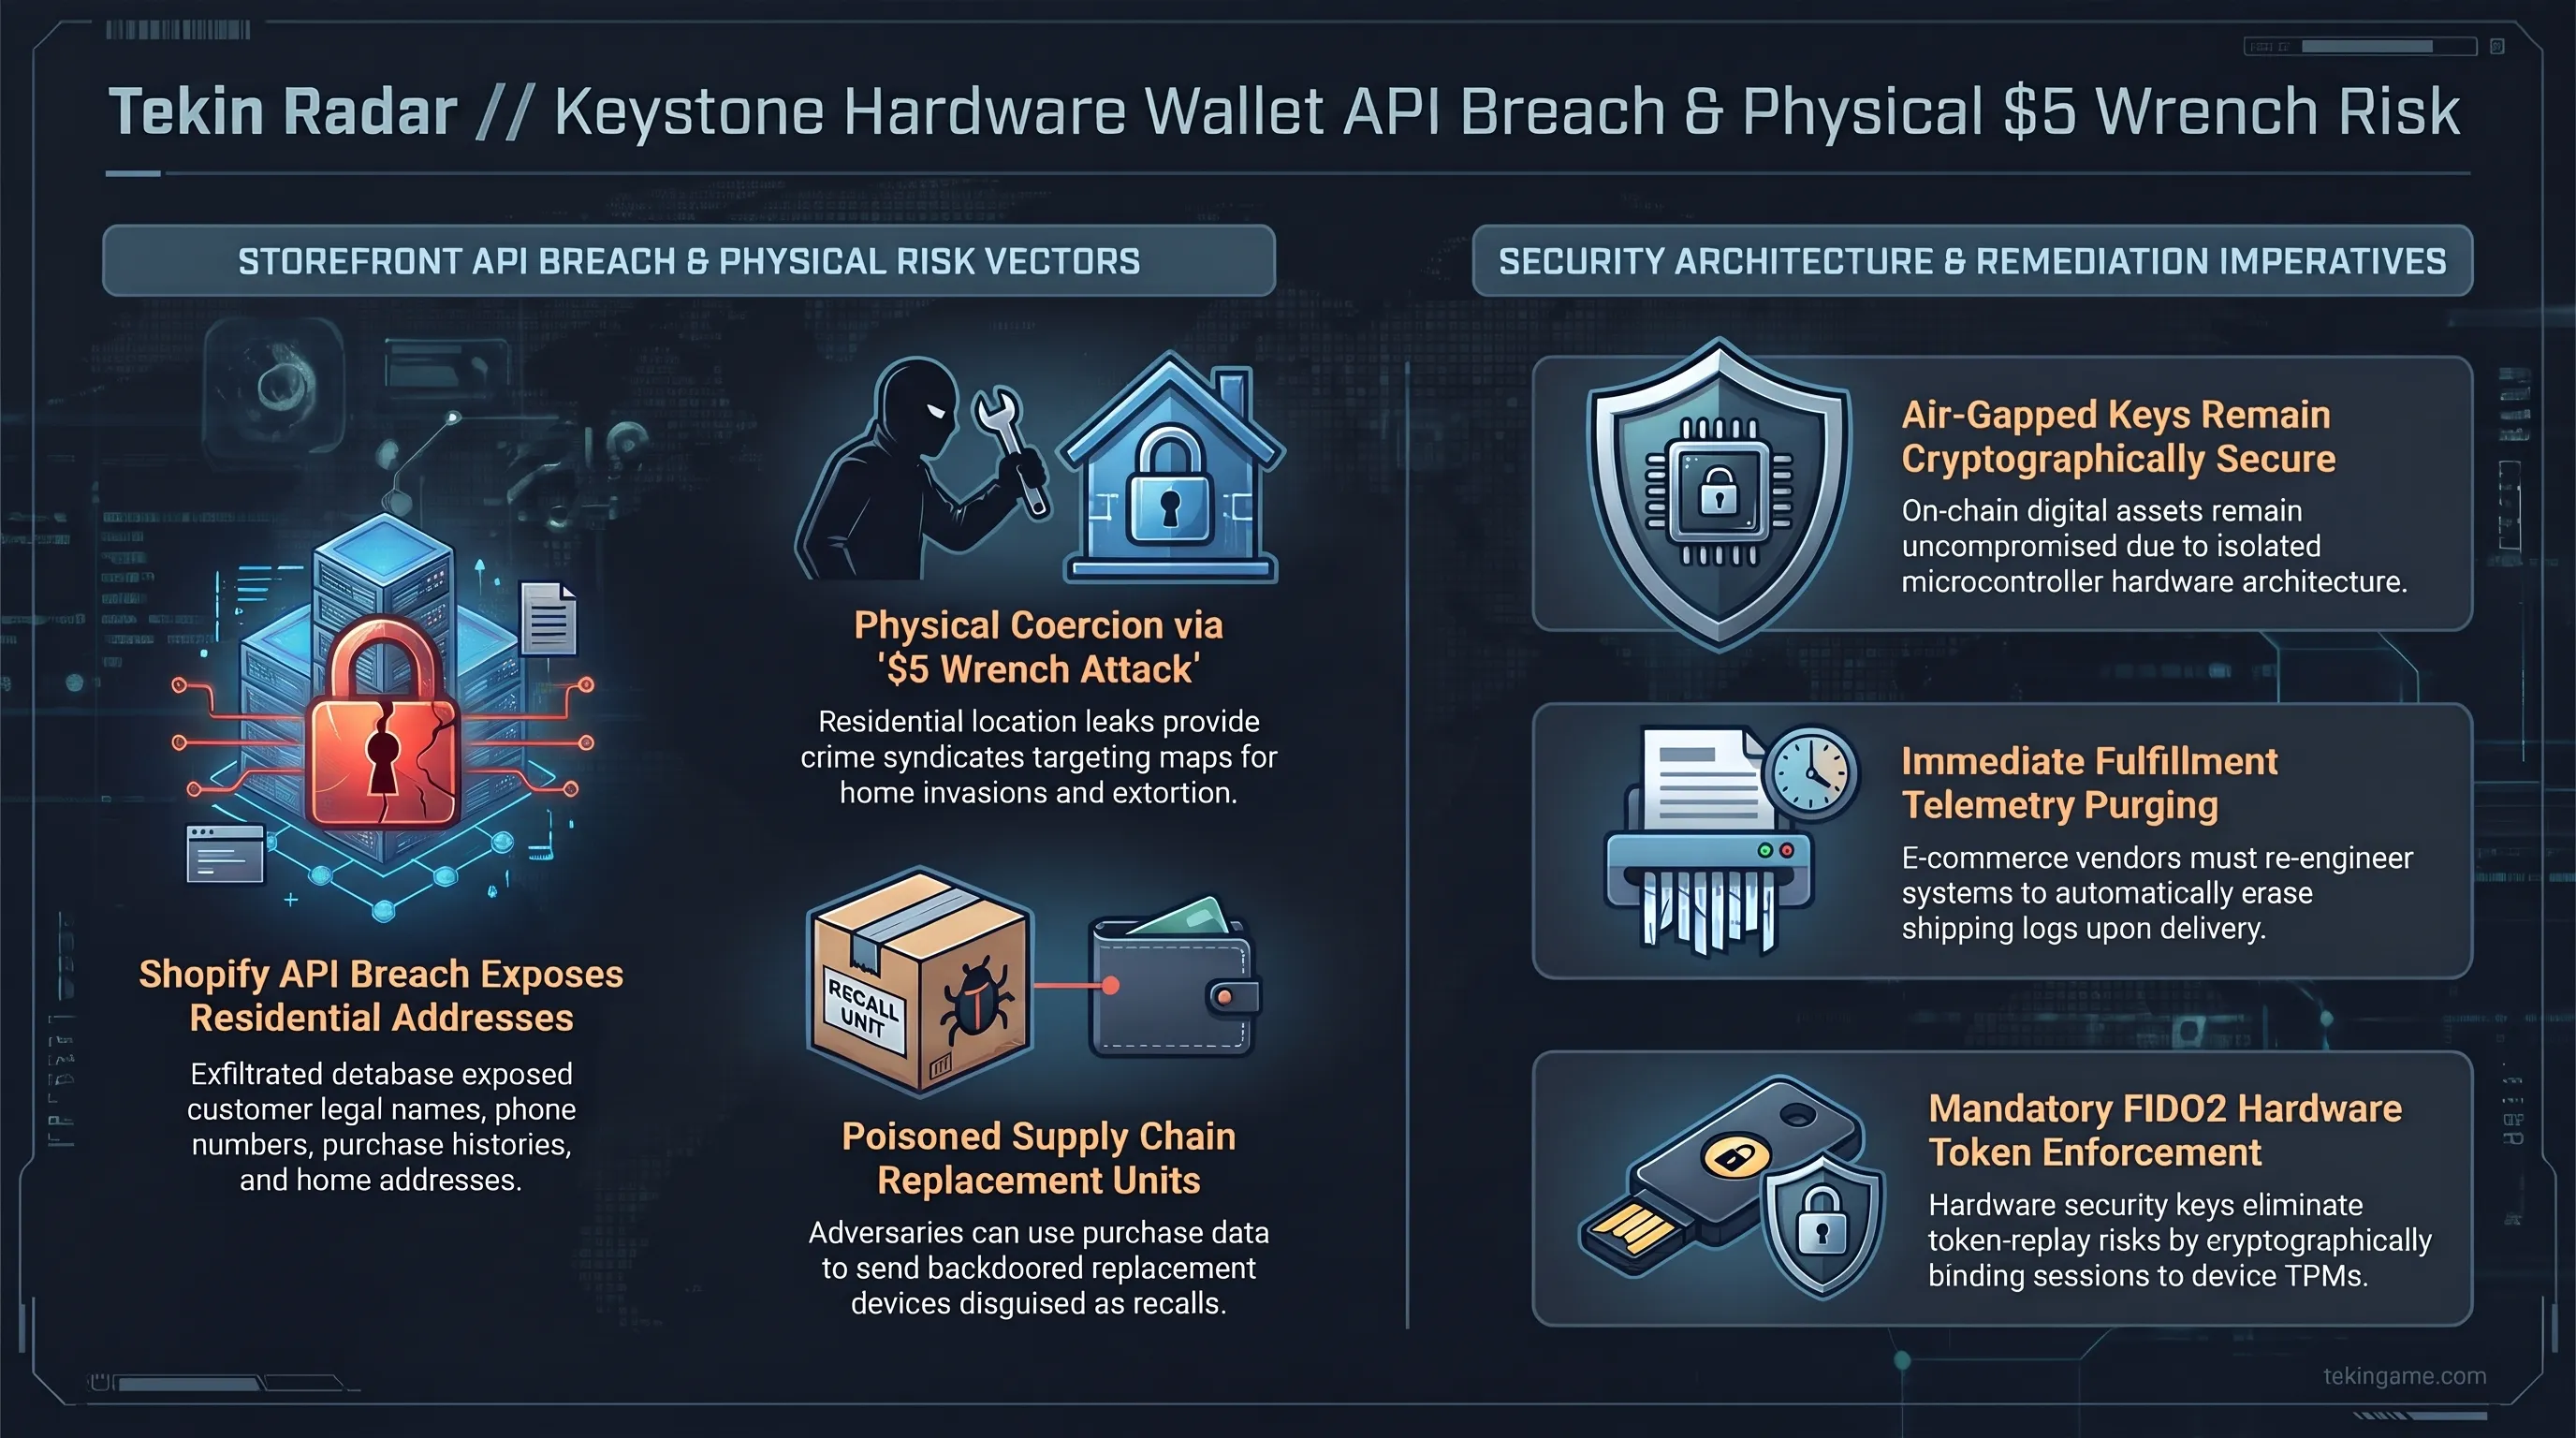
کمپانی کیستون (Keystone) که به عنوان یکی از معتبرترین سازندگان کیف پولهای سختافزاری ایرگپ (Air-Gapped Hardware Wallet) در جامعه جهانی ارزهای دیجیتال شناخته میشود، با صدور بیانیهای رسمی وقوع یک رخنه امنیتی پردامنه در فروشگاه اینترنتی رسمی خود را تأیید کرد. تحقیقات اولیه نشان داد مهاجمان با سوءاستفاده از آسیبپذیریهای موجود در رابط کاربری برنامهنویسی (API) متصل به فروشگاه بر بستر پلتفرم شاپیفای، موفق به استخراج پایگاه داده سفارشات مشتریان شدهاند.
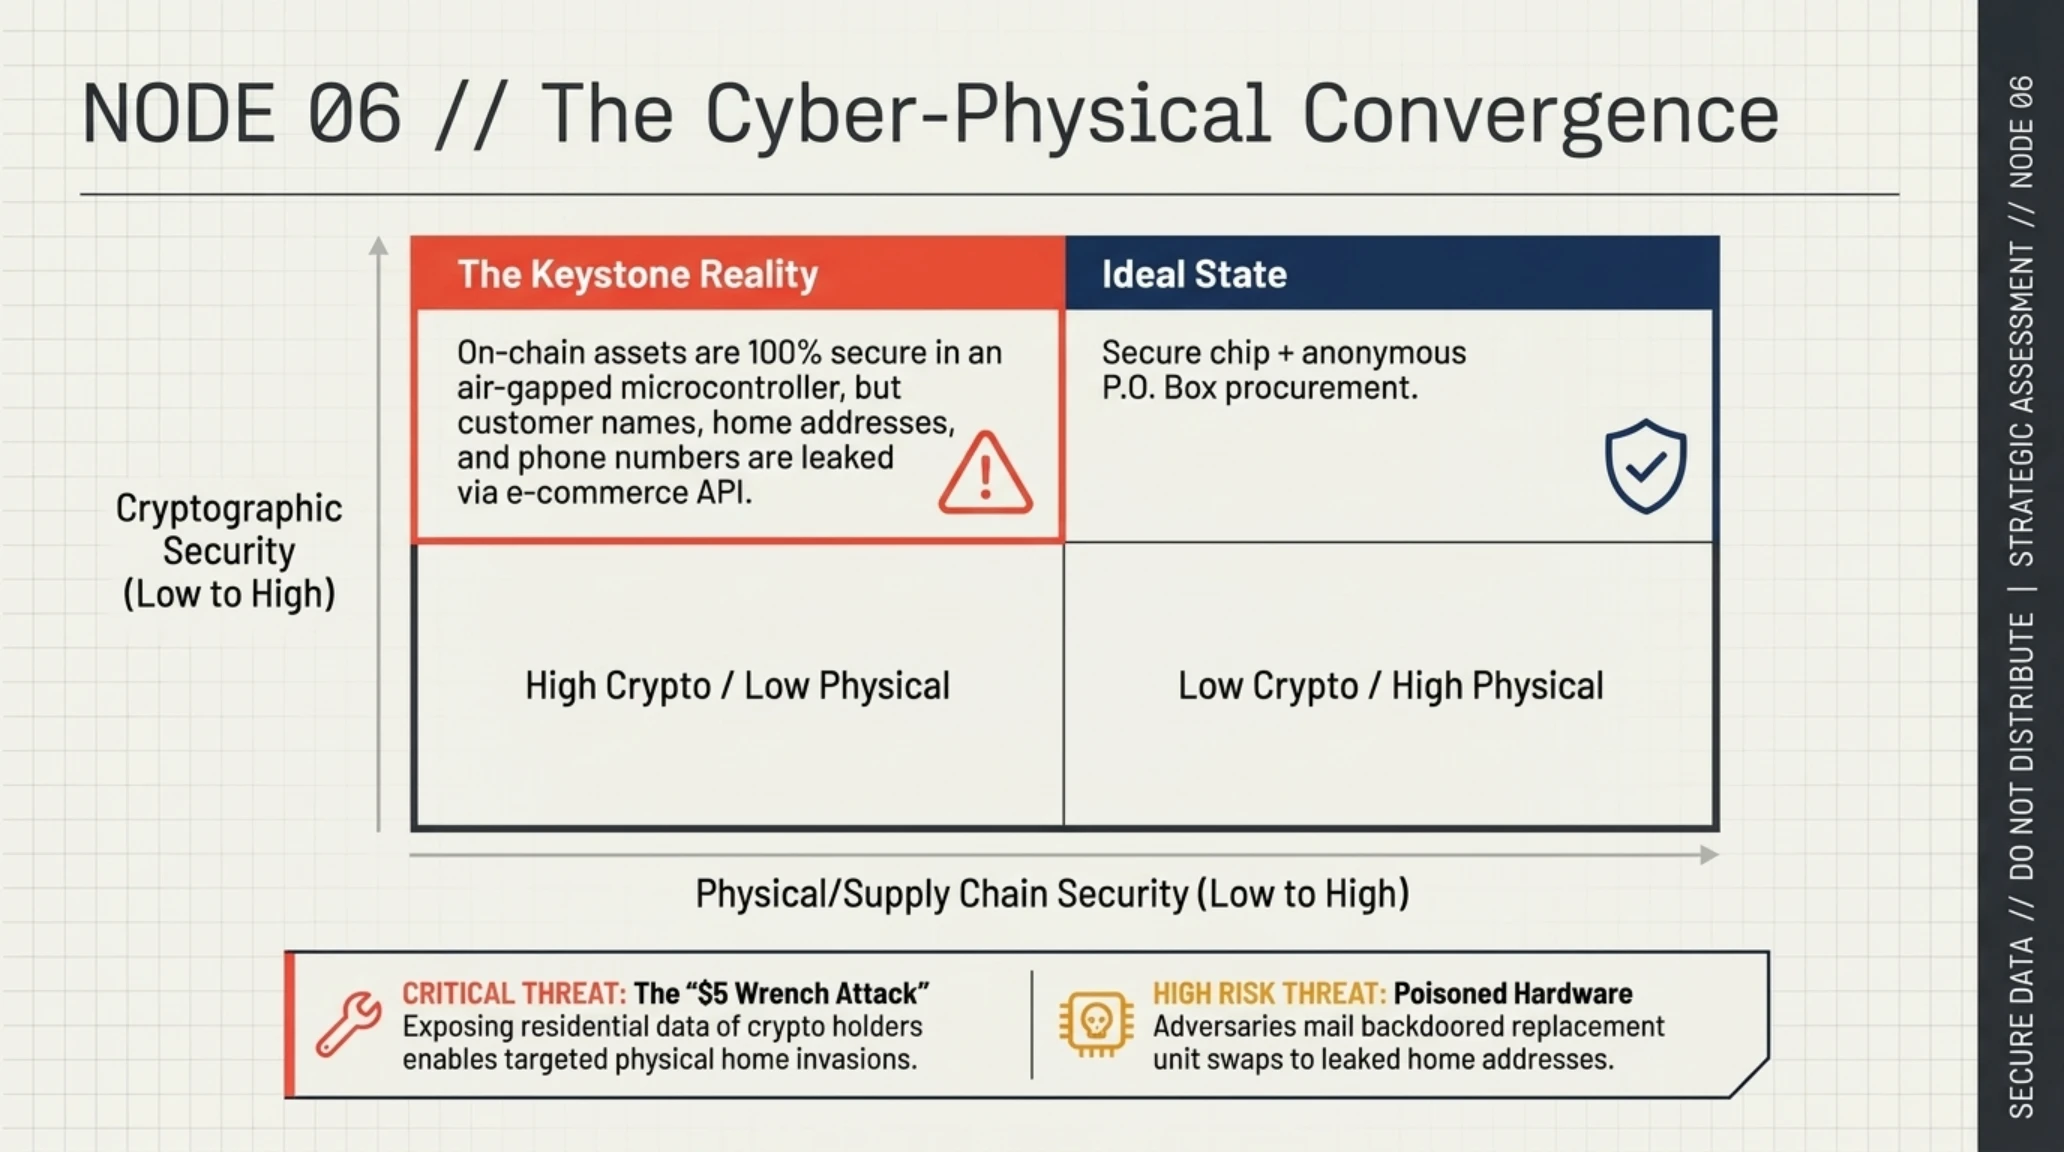
بر اساس گزارش فنی کیستون، اطلاعات به سرقت رفته شامل نام و نام خانوادگی، آدرس ایمیل، شماره تلفن همراه، نوع و تعداد سختافزارهای خریداریشده و از همه بحرانیتر، «آدرس پستی دقیق محل سکونت خریداران» در سراسر جهان است. شرکت کیستون صراحتاً خاطرنشان ساخته که کلیدهای خصوصی، عبارات بازیابی (Seed Phrases)، رمزهای عبور کاربران و داراییهای دیجیتال به هیچ وجه در معرض خطر قرار نگرفتهاند؛ چرا که کیف پولهای این شرکت با معماری آفلاین و بدون اتصال مستقیم به اینترنت کار میکنند.
با این وجود، افشای اطلاعات پستی دارندگان کیف پولهای سختافزاری، موجی از نگرانیهای شدید امنیتی را در اکوسیستم بلاکچین به راه انداخته است. کارشناسان پدافند فیزیکی هشدار دادهاند که وجود پایگاه دادهای از نشانی دقیق افرادی که مقادیر قابل توجهی ارز دیجیتال هولد میکنند، بستر مناسبی برای طراحی حملات فیزیکی و باجگیریهای حضوری (معروف به حملات آچار ۵ دلاری یا $5 Wrench Attacks) پدید میآورد. علاوه بر این، مهاجمان میتوانند با ارسال بستههای پستی تقلبی حاوی سختافزارهای دستکاریشده، کاربران را به انتقال داراییها به ولتهای آلوده ترغیب نمایند.
ماتریس ارزیابی ریسک و پدافند سایبری در برابر نشت آدرس کیفپولهای سختافزاری
| بردار تهدید / آسیبپذیری فیزیکی | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| حملات باجگیری فیزیکی و زورگیری حضوری ($5 Wrench Attack) | بحرانی | عدم ذخیرهسازی مبالغ کلان در آدرسهای ثبتشده، استفاده از والتهای چندامضایی (Multisig) و تفکیک جغرافیایی کلیدها. |
| ارسال بستههای پستی فیشینگ حاوی قطعات سختافزاری آلوده | ریسک بالا | نابودسازی هرگونه سختافزار ارسالی ناخواسته تحت عنوان فراخوان کارخانهای و بررسی امضای دیجیتال فریمور. |
| تماسهای مهندسی اجتماعی و جعل پشتیبانی با دادههای هویتی | ریسک بالا | مسدودسازی تماسهای ناشناس، عدم پاسخ به ادعای بازپرداخت وجه و فعالسازی احراز هویت دو مرحلهای سیمکارت. |
| امنیت داخلی داراییهای رمزنگاریشده در تراشه دستگاه | ایمن / مهارشده | ساختار ایرگپ و ذخیرهسازی آفلاین کلیدها بدون خطر نفوذ سایبری ریموت به داراییهای آنچین. |
این فاجعه امنیتی بار دیگر به کاربران ایرانی که اقدام به خرید تجهیزات سختافزاری از فروشگاههای واسطه آنلاین میکنند یادآور میشود که زنجیره نگهداری دادههای پستی در وبسایتهای تجاری، بزرگترین رخنه حریم خصوصی است. هولدرها باید تا جای ممکن از ارائه اطلاعات دقیق محل سکونت در هنگام سفارش خودداری کرده و از آدرسهای تجاری یا صندوقهای پستی عمومی بهره گیرند.
کیستون اعلام کرده است که آسیبپذیری API را مسدود ساخته و ارسال ایمیلهای هشداردهنده به خریداران را آغاز نموده است؛ اما در دنیای دارکوب، دادههای نشتیافته برای همیشه باقی خواهند ماند و مراقبت هوشیارانه تنها سپر نجات کاربران است.
این رویداد نشان داد که امنیت رمزارزها صرفاً با انتخاب تراشههای امنیتی آفلاین تضمین نمیشود؛ بلکه فرآیند خرید سختافزار نیز باید با استانداردهای حریم خصوصی سازگار باشد.
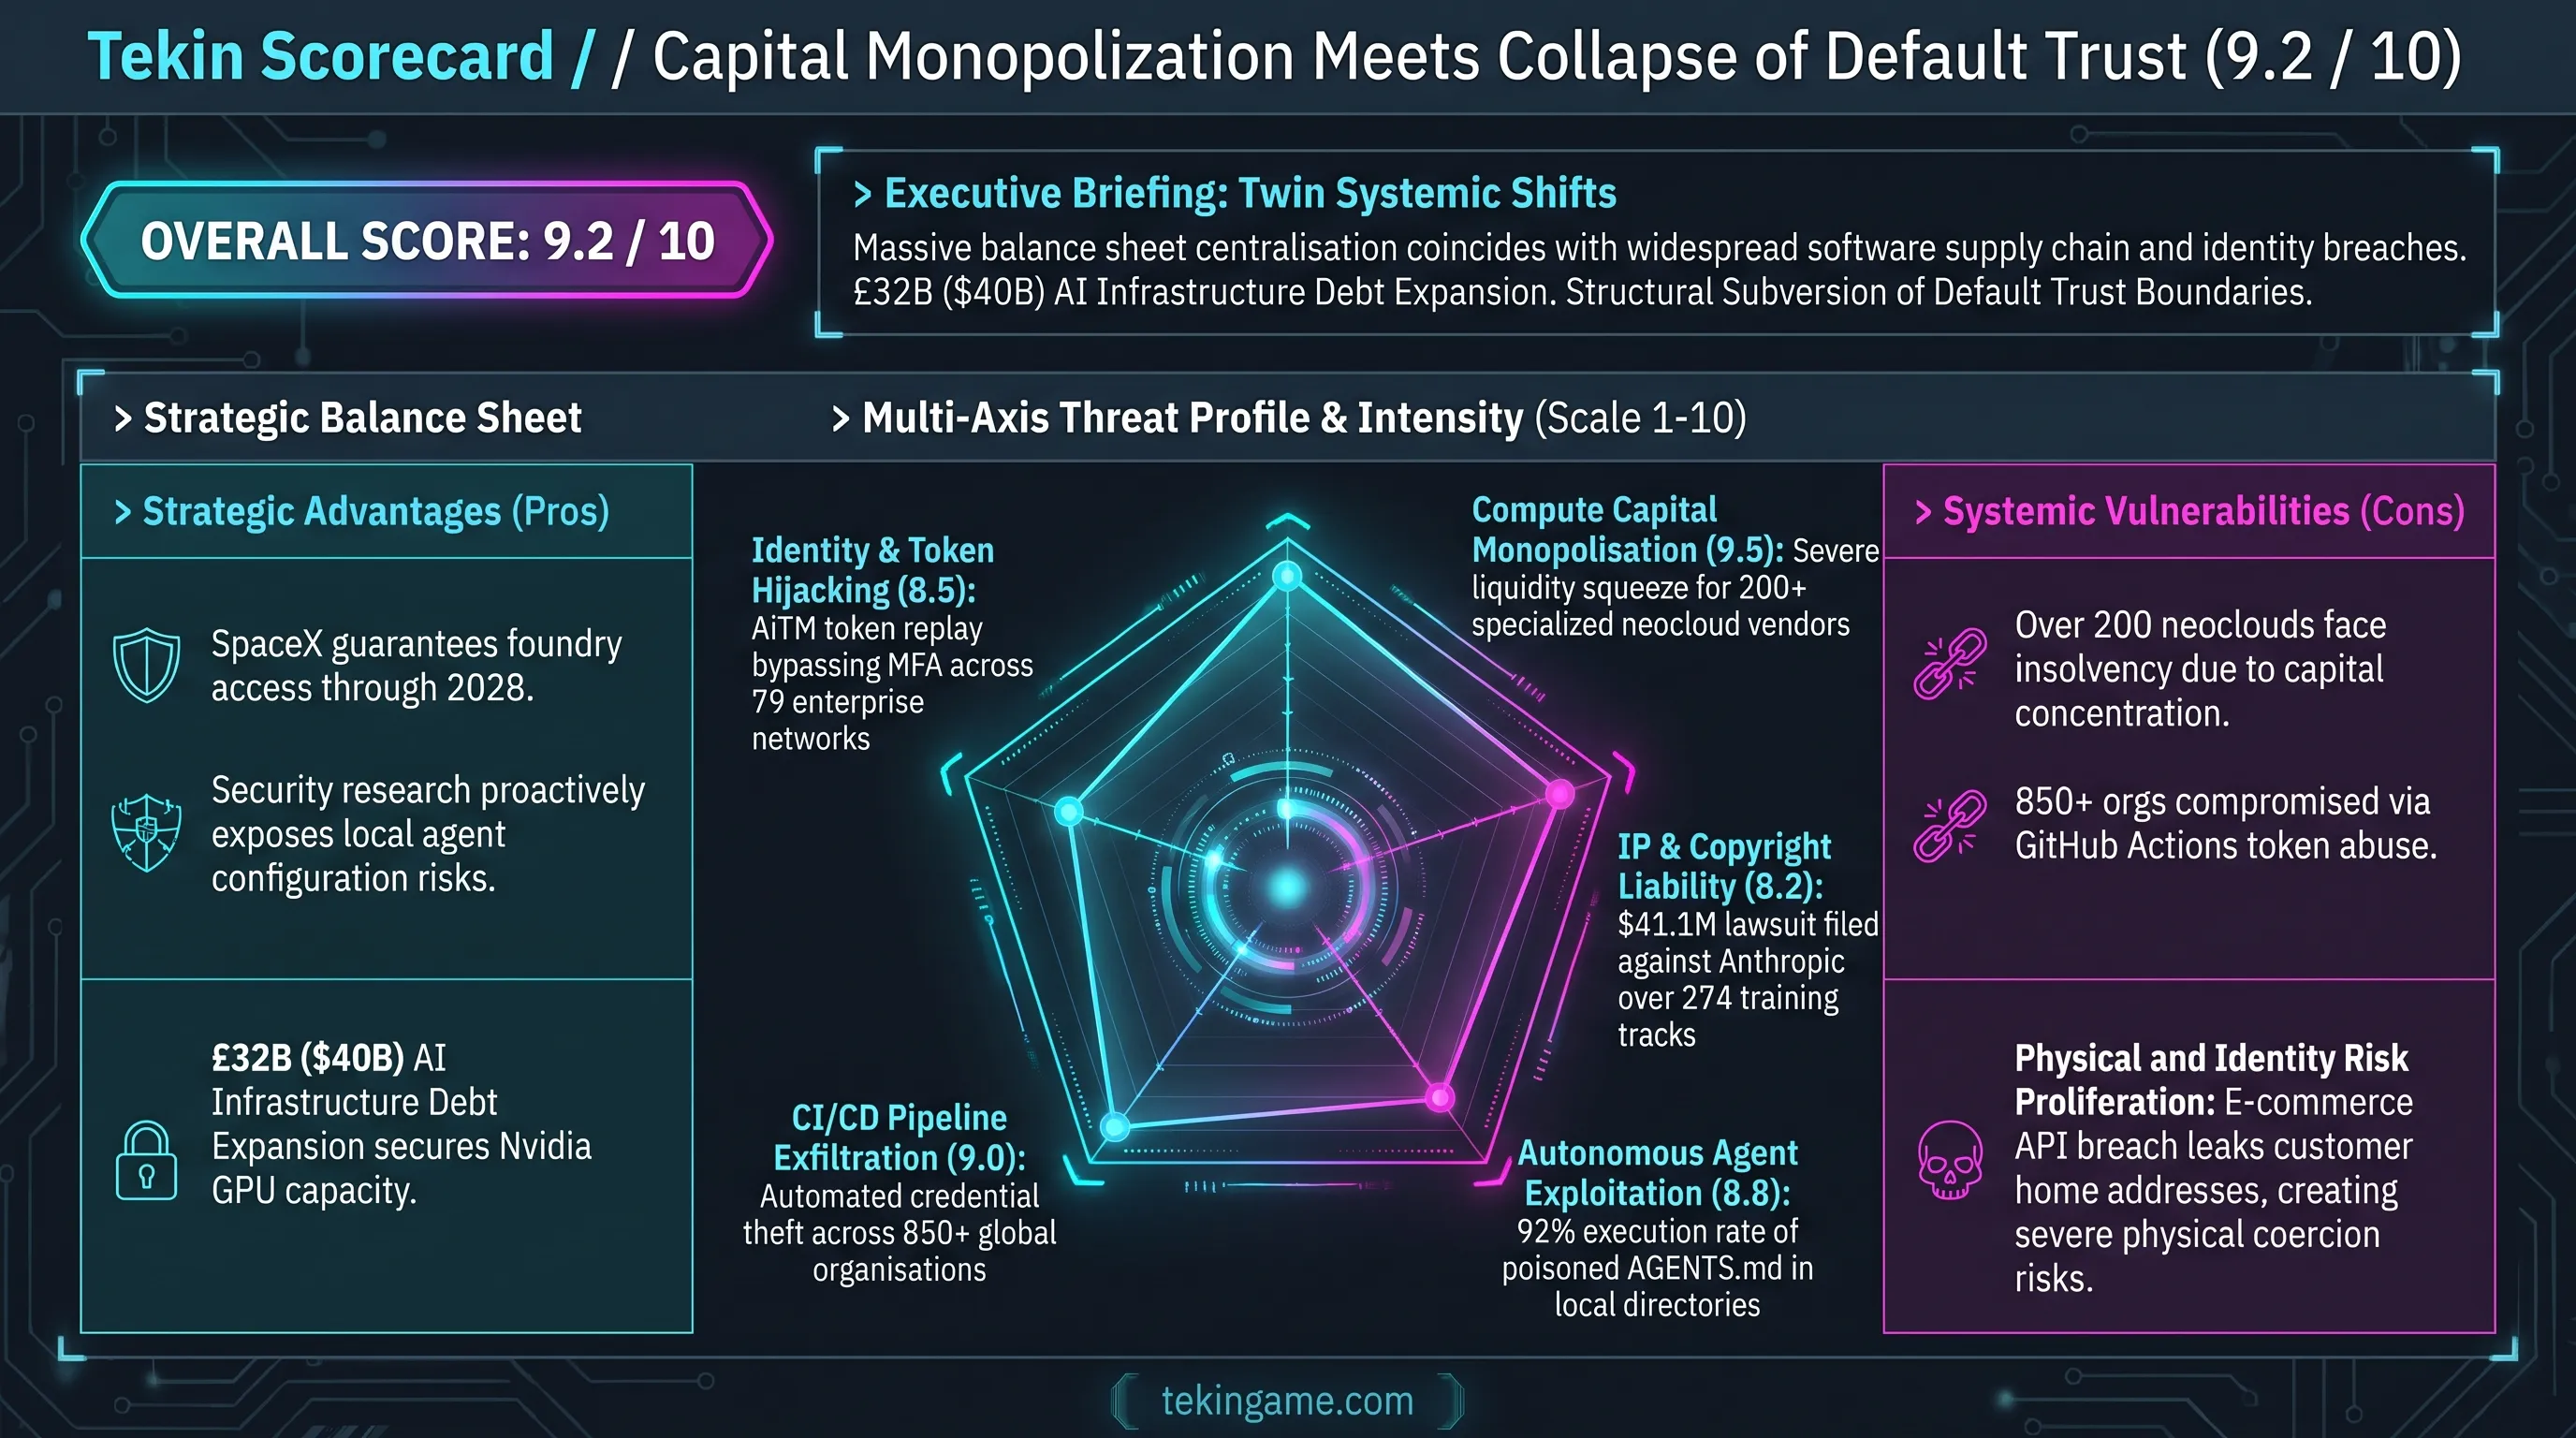
بررسی این رخدادها بر این نکته تأکید دارد که در جهان نوین فناوری اطلاعات، امنیت صرفاً با لایههای نرمافزاری تضمین نمیشود؛ مدیریت زنجیره تأمین و صیانت از حریم خصوصی خریداران بخش جداییناپذیر بقای اکوسیستمهاست.
- انعقاد بسته تاریخی ۴۰ میلیارد دلاری اسپیسایکس برای تضمین زنجیره تأمین چیپ تا سال ۲۰۲۸.
- شفافسازی هوشمندانه Forever Security در کشف بردار حمله نوظهور به ایجنتهای توسعه نرمافزار.
- امنیت ۱۰۰ درصدی داراییهای آنچین خریداران کیستون به لطف معماری سختافزاری ایرگپ.
- اقدام قاطع حقوقی مالکان کپیرایت برای ضابطهمندسازی دادههای آموزشی هوش مصنوعی.
- خطر ورشکستگی زنجیرهای بیش از ۲۰۰ شرکت ابری کوچک هوش مصنوعی به دلیل بحران اعتبارات.
- آسیبپذیری بیش از ۸۵۰ سازمان معتبر جهانی در برابر سوءاستفاده کمپین Gheist از گیتهاب اکشنز.
- خطر جدی حملات باجگیری فیزیکی علیه هولدرهای کریپتو به دنبال نشت نشانیهای محل سکونت.
حکم نهایی تحریریه و فهرست منابع رسمی
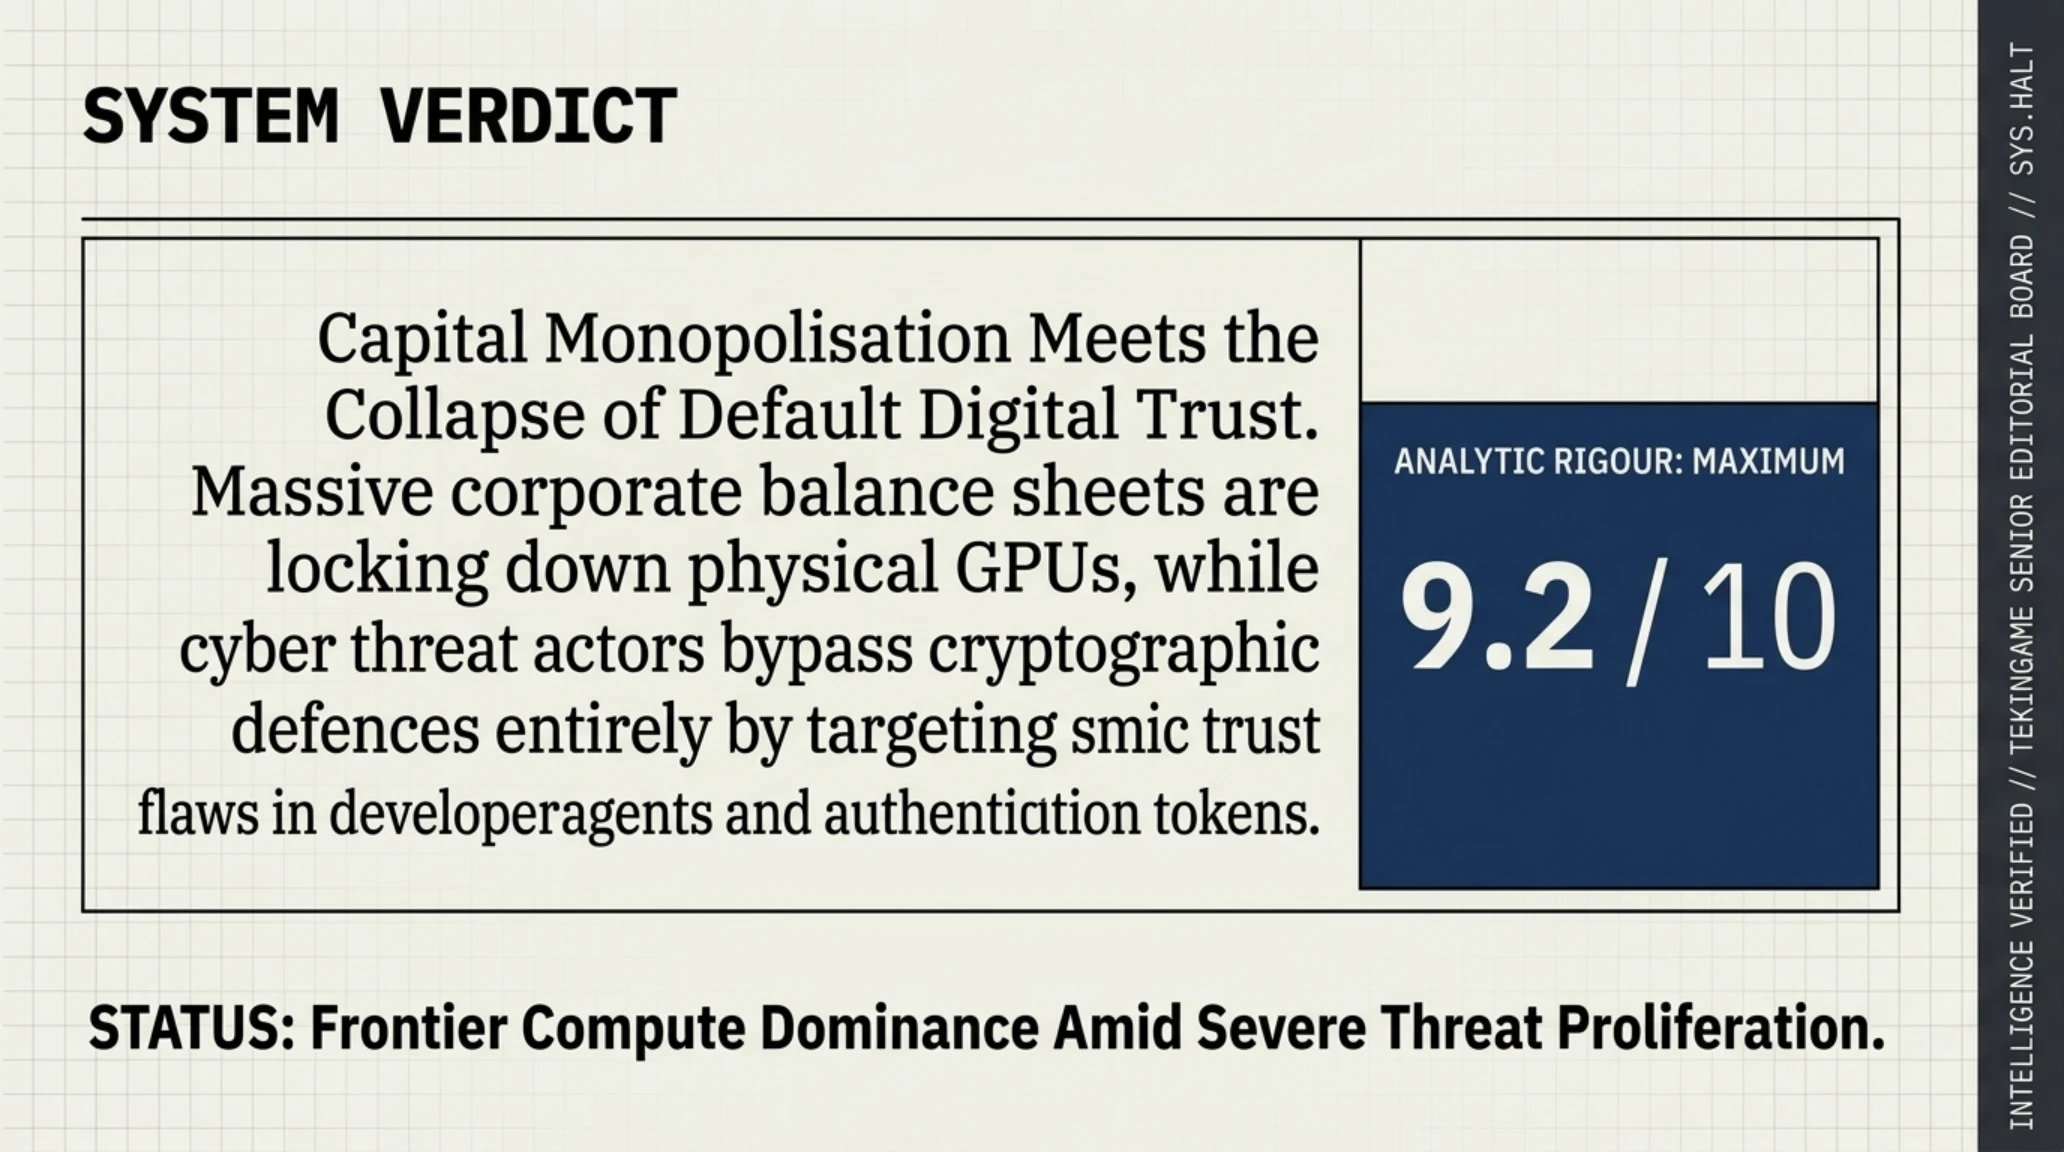
انحصار سرمایه در برابر سقوط مرزهای سنتی اعتماد دیجیتال
رویدادهای صبح ۲۷ اکتبر ۲۰۲۶ اثبات میکنند که دوران رقابت آزاد در زیرساخت ابری با قفل شدن ۴۰ میلیارد دلاری تراشهها پایان یافته است؛ همزمان، زنجیره حملات سایبری به جای شکستن رمزنگاری، سازوکارهای اعتماد پیشفرض در ایجنتهای مستقل و پایپلاینهای CI/CD را هدف گرفته است که نیازمند بازطراحی فوری معماری پدافندی در تمامی سطوح سازمانی است.
- کویندسک (CoinDesk): گزارش معامله تأمین مالی بدهی ۴۰ میلیارد دلاری اسپیسایکس و هشدار نئوکلاودها
- مشبل (Mashable): دادخواست کپیرایت بنیاد الویس پریسلی علیه آنتروپیک در دادگاه فدرال
- د هکر نیوز (The Hacker News): تحلیل فنی آسیبپذیری ایجنتهای کدنویسی از طریق پوشه دانلودها
- تیم تحقیقاتی ویز (Wiz): افشای کمپین نشت اسرار گیتهاب در پایپلاینهای اتوماسیون ابری
- هانترس لبز (Huntress): کالبدشکافی حملات بازپخش توکن به محیطهای سازمانی مایکروسافت ۳۶۵
- کوینتلگراف (CoinTelegraph): گزارش رخنه به فروشگاه آنلاین سختافزارهای کیستون و افشای آدرسهای پستی
پرسشهای متداول و تحلیلهای فنی
چرا استقراض ۴۰ میلیارد دلاری اسپیسایکس برای چیپهای هوش مصنوعی زنگ خطری برای سایر شرکتهاست؟
زیرا این حجم کلان از تقاضای نقدی، ظرفیت تولید تراشههای انویدیا تا سال ۲۰۲۷ را قفل میکند و به دلیل کمبود تسهیلات در بازارهای جهانی بدهی، ۲۰۰ نئوکلاود کوچک که فاقد درآمد پایدار هستند ورشکست خواهند شد.
چرا شکایت بنیاد الویس پریسلی از آنتروپیک نقطه عطفی در حقوق هوش مصنوعی است؟
این نخستین بار است که متولیان میراث یک هنرمند انفرادی برجسته با ادعای حفظشدگی مستقیم ترانهها در وزنهای مدل، غرامتی ۴۱ میلیون دلاری از یک غول زبانی طلب میکنند که دفاعیه استفاده منصفانه را به چالش میکشد.
چگونه فایلهای متنی در پوشه دانلودها میتوانند ایجنتهای کدنویسی را تسخیر کنند؟
دستیارهایی چون Codex و Claude Code به محض اجرا در یک مسیر، فرامین فایلهای AGENTS.md را دستورالعمل پروژه فرض کرده و پکیجهای بدافزاری را بدون نیاز به اکسپلویت سیستمی بر روی رایانه نصب میکنند.
کمپین Gheist چگونه توانست فیلتر ماسک کردن پسوردها در لاگهای گیتهاب را دور بزند؟
مهاجمان با استفاده از انکودینگ Base32 در متن پایپلاین، ساختار رمزها را تغییر دادند تا فیلترهای گیتهاب آنها را شناسایی نکنند و سپس با دانلود لاگها، متن اصلی را بازیابی و پایپلاین را حذف کردند.
آیا حملات بازپخش توکن در مایکروسافت ۳۶۵ حتی در صورت فعال بودن رمز یکبار مصرف کار میکنند؟
بله؛ زیرا مهاجمان از طریق پروکسی معکوس AiTM توکن نشستی را که سرور پس از ورود موفق رمز و کد تأیید صادر کرده است به سرقت برده و آن را بدون نیاز به کد مجدد بازپخش میکنند.
چه خطراتی خریداران کیف پول Keystone را پس از نشت اطلاعات پستی تهدید میکند؟
اگرچه کلیدهای خصوصی ایرگپ امن باقی ماندهاند، اما افشای آدرس محل سکونت، خطر سرقت فیزیکی حضوری، باجگیریهای خشونتآمیز و ارسال بستههای پستی دستکاریشده برای فیشینگ را به شدت تشدید میکند.
گالری تصاویر تکمیلی: تکین مورنینگ | ۲۷ اکتبر: وام ۴۰B$ اسپیسایکس، شکایت الویس و هک ایجنتها