تکین مورنینگ // خلاصه تحلیلی بامدادی ۲۱ اکتبر ۲۰۲۶
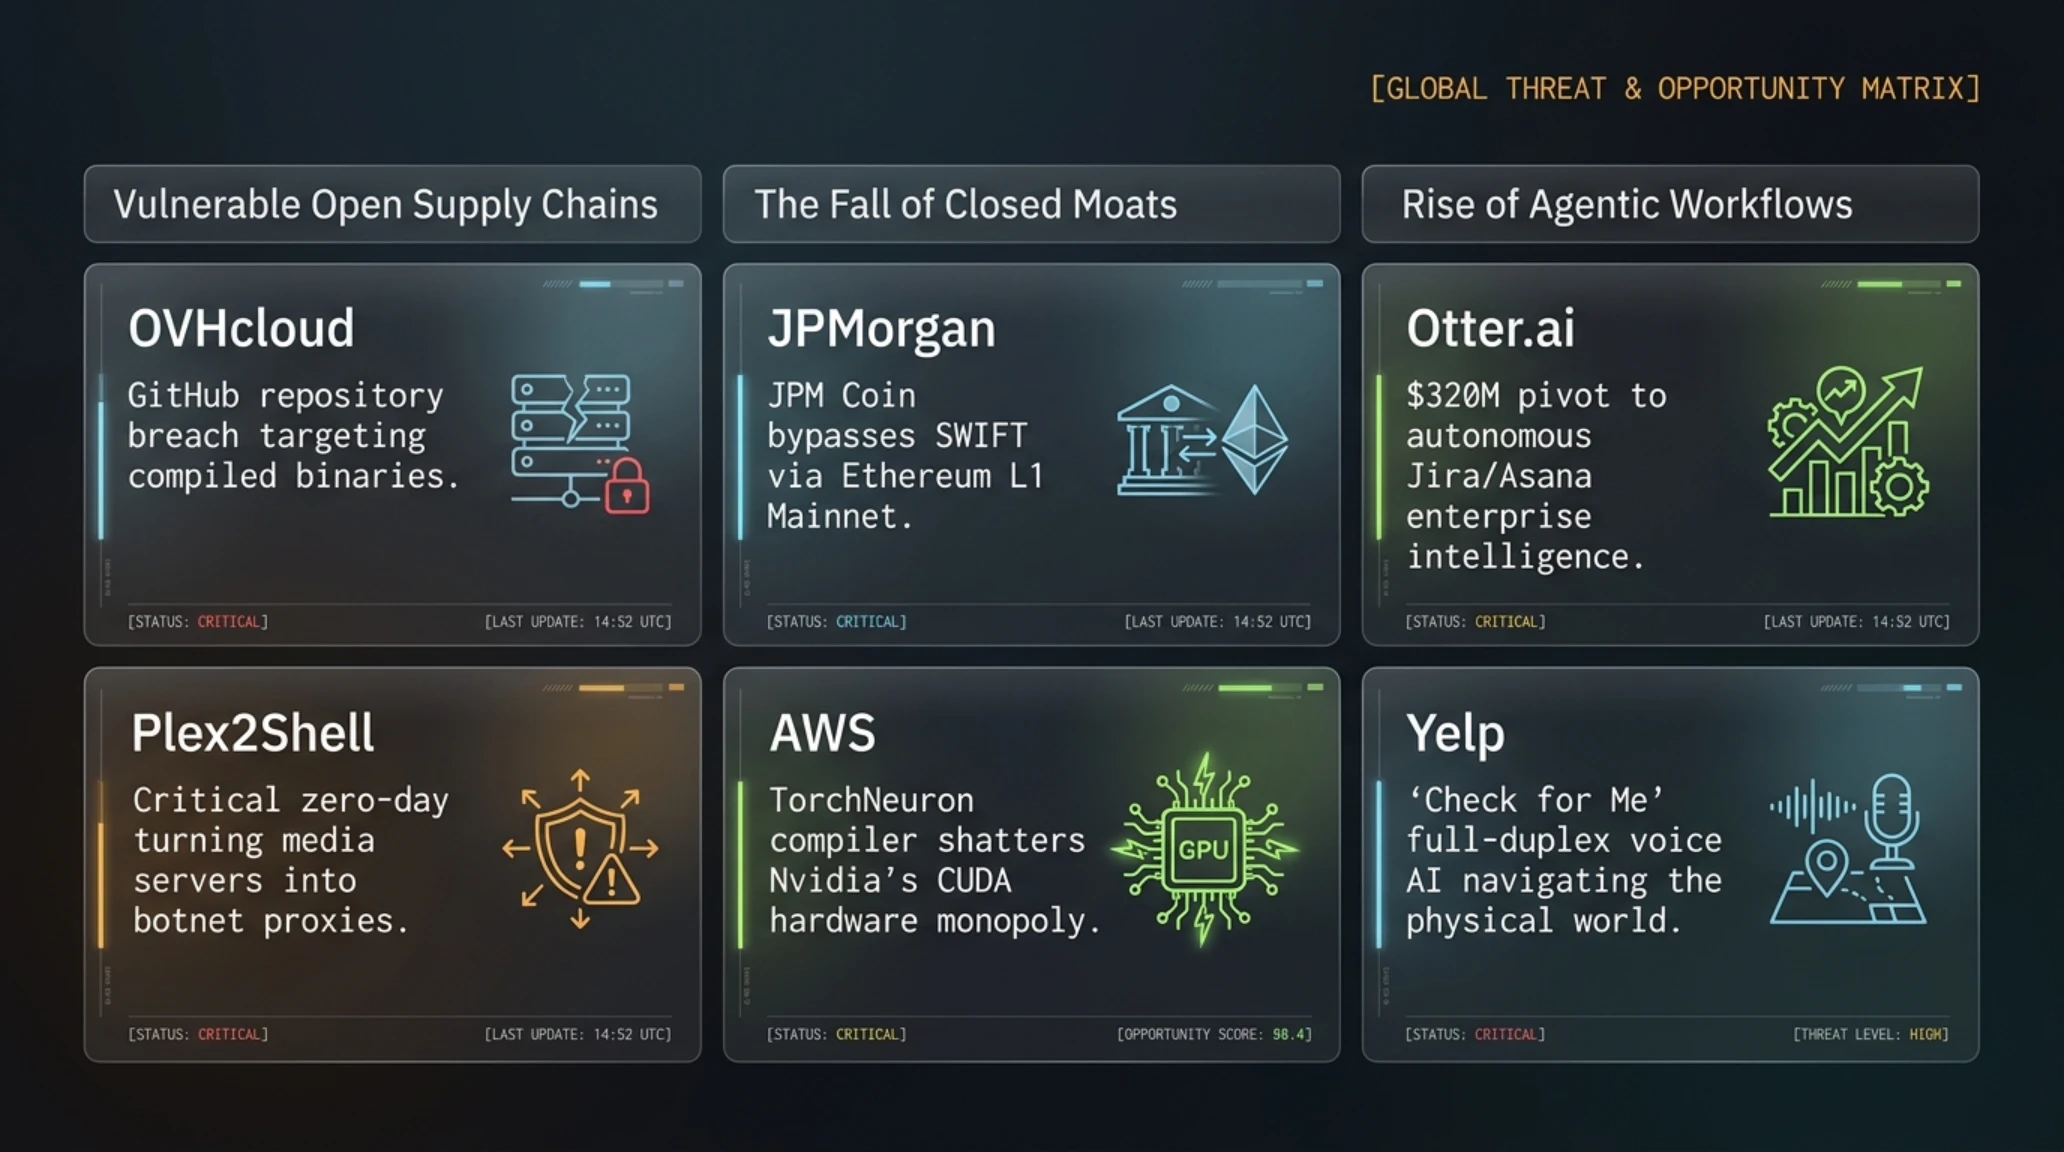
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
بخش اول: مسمومسازی زنجیره تأمین در گیتهاب؛ نفوذ به ریپازیتوری رسمی OVHcloud CLI
جهان امنیت زیرساختهای ابری در بیست و چهار ساعت گذشته با یکی از ظریفترین و در عین حال خطرناکترین رخدادهای مسمومسازی زنجیره تأمین نرمافزاری (Software Supply Chain Poisoning) مواجه شد. شرکت بزرگ فرانسوی OVHcloud، به عنوان یکی از ستونهای اصلی استقلال ابری قاره اروپا در برابر انحصارات آمریکایی، رسماً تأیید کرد که مهاجمان سایبری موفق شدهاند با دستکاری مخفیانه ریپازیتوری رسمی ابزار خط فرمان این شرکت در پلتفرم گیتهاب (ovhcloud-cli)، باینریهای آلوده به بدافزارهای جاسوسی را در اختیار جامعه توسعهدهندگان قرار دهند.
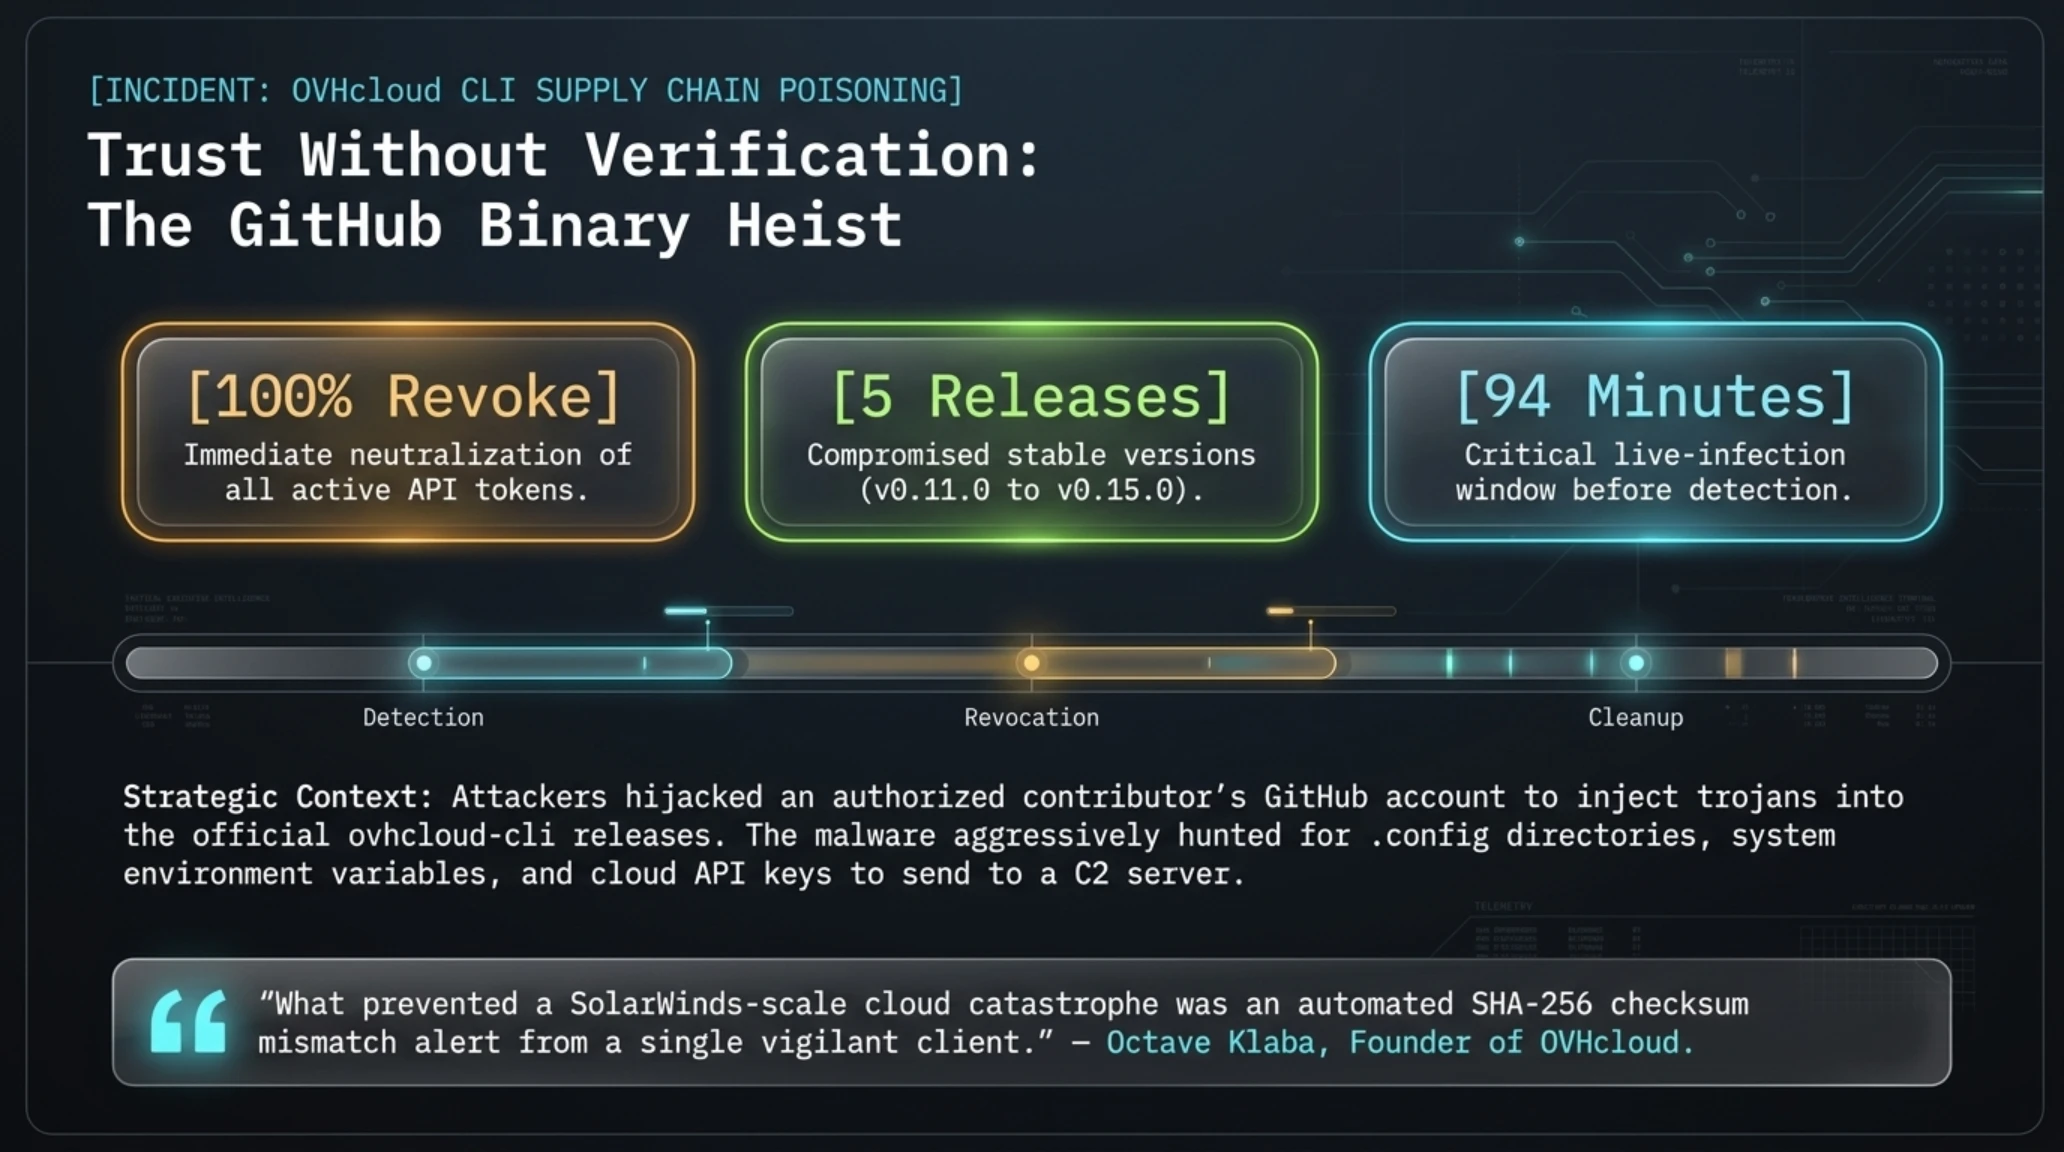
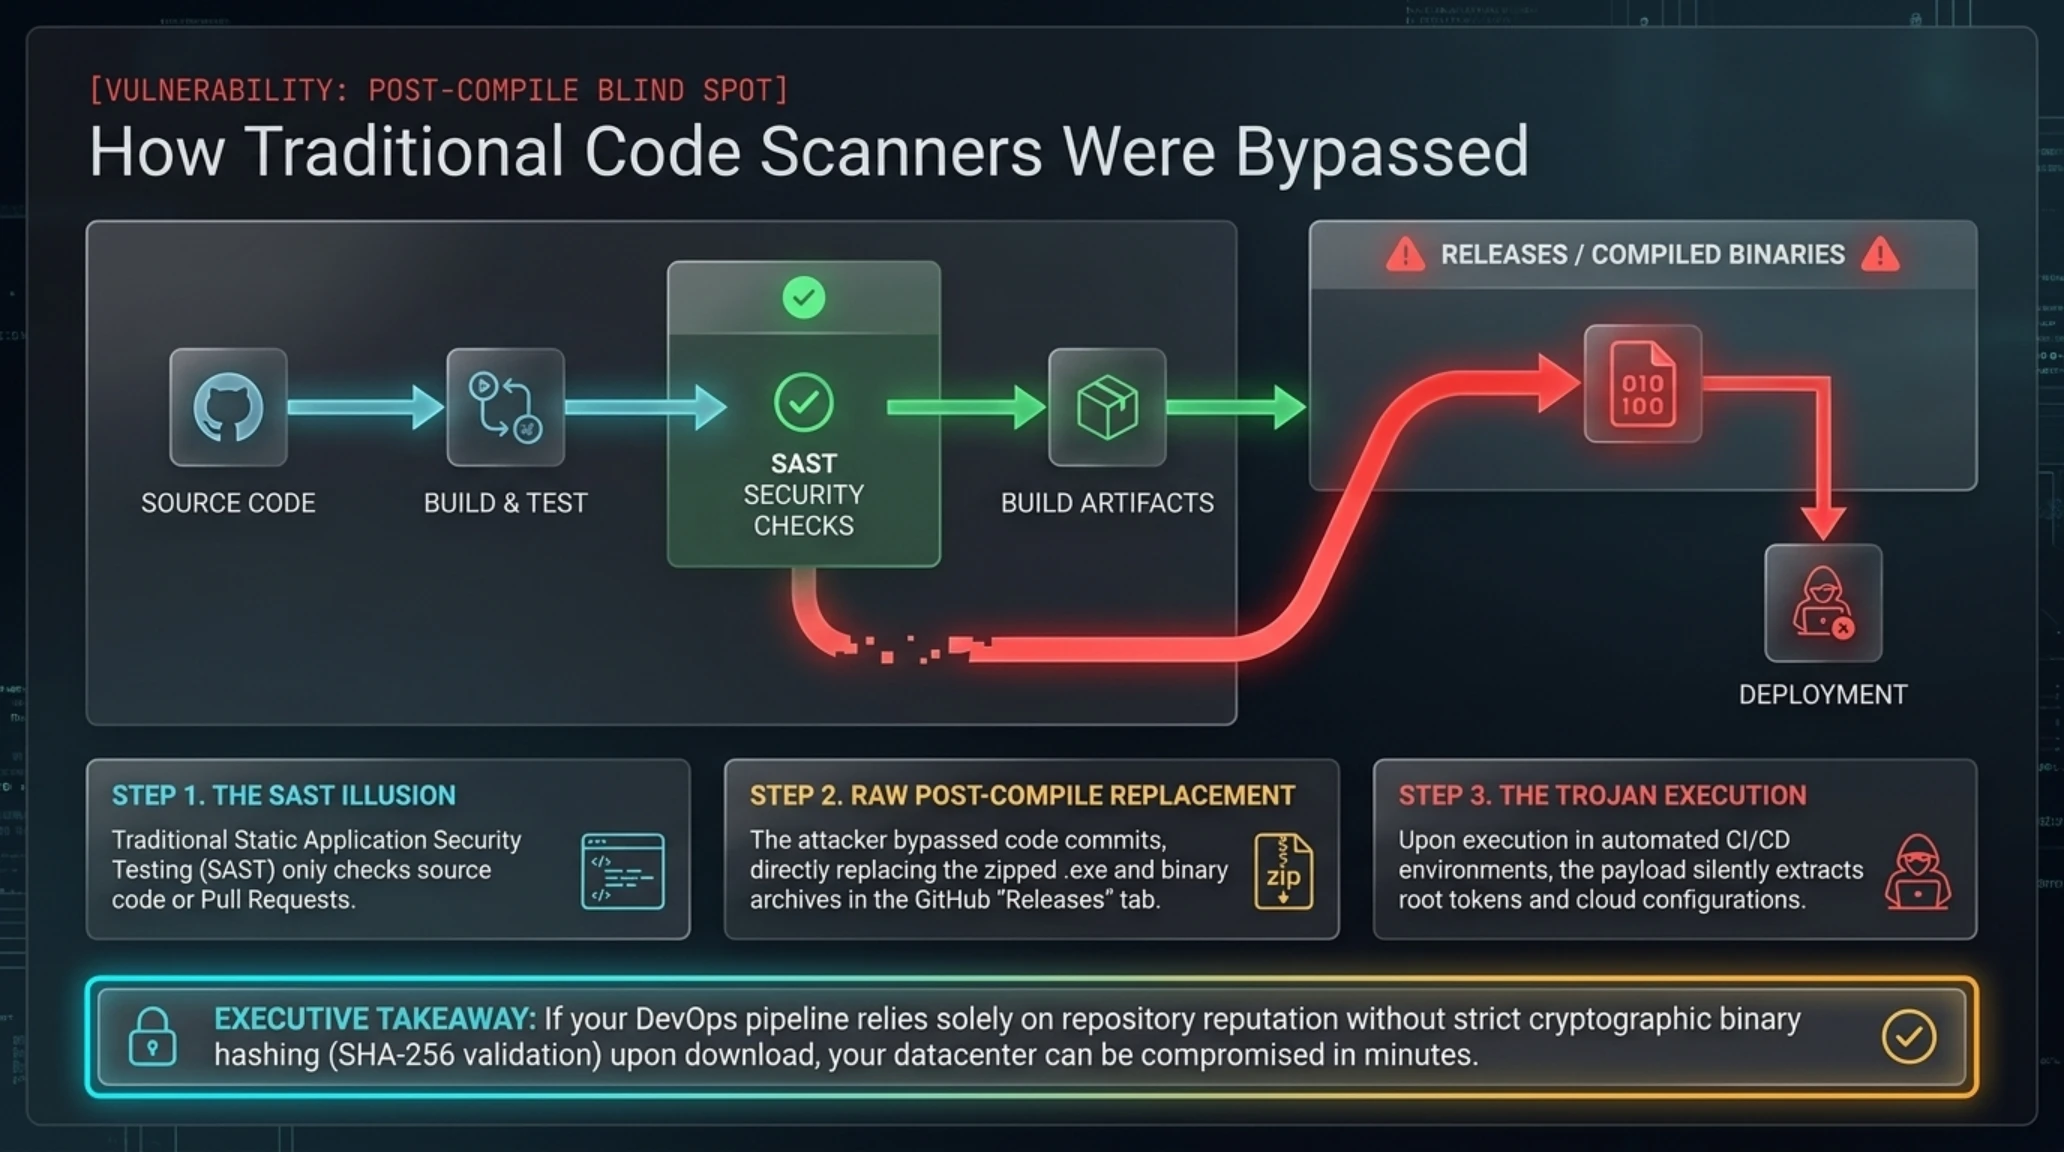
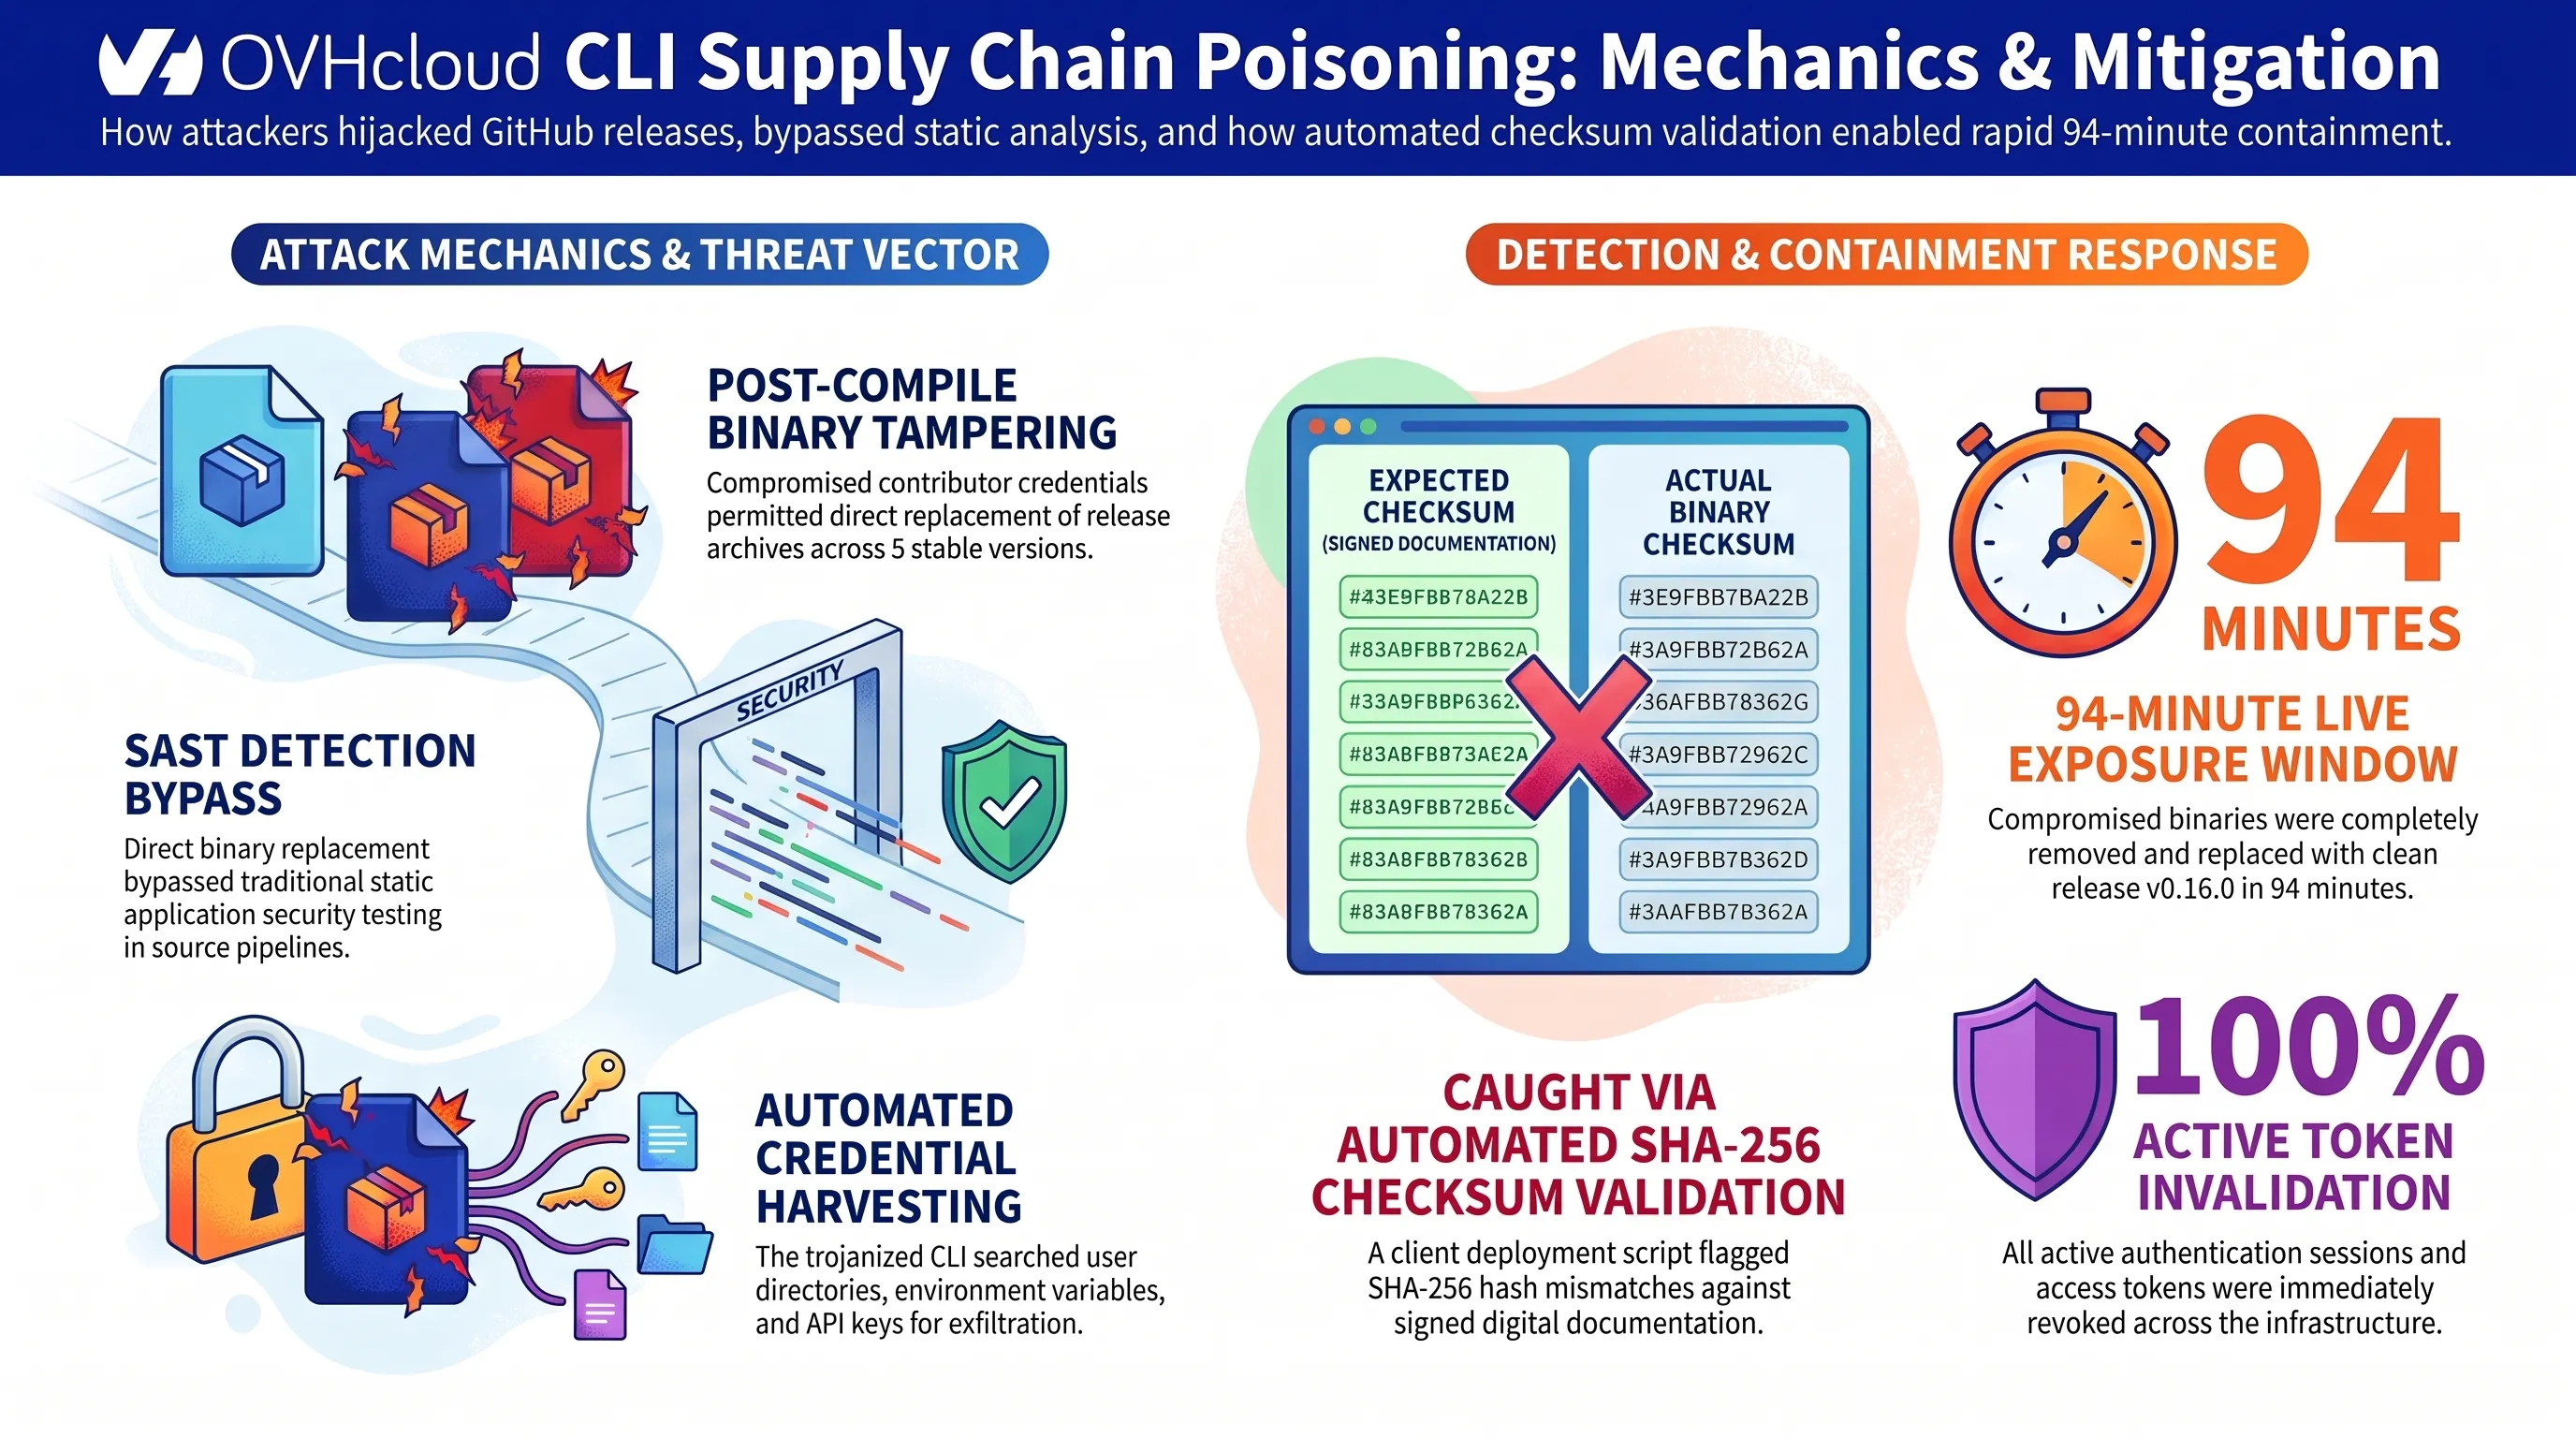
بر اساس گزارشهای فنی منتشرشده در The Hacker News و اظهارات رسمی اکتاو کلابا (Octave Klaba - بنیانگذار و مدیر ارشد اوویاچکلود)، مهاجم با نفوذ به حساب کاربری گیتهاب یکی از مشارکتکنندگان مجاز پروژه، نه از طریق بازنویسی سورسکد یا ثبت پولریکوئستهای مشکوک، بلکه با دسترسی مستقیم به بخش مدیریت نسخهها (Releases)، فایلهای فشرده آرشیو اجرایی را در ۵ نگارش پایدار گذشته پروژه (از نسخه v0.11.0 تا v0.15.0) با کدهای کامپایلشده مخرب جایگزین کرده است. این تکنیک نفوذ موسوم به «جایگزینی خام پس از کامپایل»، کلیه مکانیزمهای اسکن استاتیک کد (SAST) در پایپلاینهای سنتی را دور زده است.
تحلیلهای مهندسی معکوس روی باینریهای تزریقشده نشان میدهد که بدافزار تعبیهشده به محض اجرا در محیط ترمینال یا فرآیندهای خودکارسازی دوآپس (CI/CD)، ساختار دایرکتوریهای حساس نظیر پوشه کاربری، فایلهای پیکربندی ابری، دایرکتوری داتکانفیگ، متغیرهای محیطی سیستم و کلیدهای دسترسی API سرویسدهندگان ابری را جستجو کرده و اطلاعات استخراجشده را به سرور فرماندهی و کنترل (C2) مهاجم ارسال میکرده است. هدف آشکار این عملیات، شکار توکنهای روت زیرساختهای ابری شرکتی برای اجرای حملات جانبی در سطح دیتاسنترها بوده است.
آنچه مانع از وقوع یک فاجعه ابری در ابعاد خورشیدی (SolarWinds) شد، وجود یک پایپلاین سختگیرانه اعتبارسنجی خودکار در زیرساخت یکی از مشتریان هوشیار بود. هنگامی که اسکریپت استقرار این مشتری متوجه عدم تطابق میان هش SHA-256 باینری دانلودشده با امضای دیجیتال ثبتشده در اسناد شد، بلافاصله زنگ خطر در ایشوهای گیتهاب به صدا درآمد. تیم امنیتی اوویاچکلود موفق شد ظرف ۹۴ دقیقه باینریهای آلوده را از دسترس خارج کرده، نشستهای احراز هویت را مسدود نموده و نسخه سالم v0.16.0 را با کلیدهای رمزنگاری تازه امضا و منتشر کند.
چرا این تحول بازی را تغییر میدهد؟
این حادثه زنگ هشداری جدی برای تمامی سازمانهای متکی بر پروژههای متنباز است؛ اتکا به نام معتبر ریپازیتوری بدون بررسی سختگیرانه هش باینریهای کامپایلشده در پایپلاینهای دوآپس میتواند امنیت کل دیتاسنتر را در چند دقیقه نابود کند.
از منظر مهندسی نرمافزار، آنچه در این حمله رخ داد نمایانگر فرار هوشمندانه از لایههای اسکن آسیبپذیری متداول بود. همانطور که در کالبدشکافی رخنههای زیرساخت ابری و آسیبپذیریهای روز صفر لینوکس بررسی کردیم، در بیشتر سازمانها سیستمهای یکپارچهسازی مداوم به تحلیل کدهای متنی درون پولریکوئستها اتکا میکنند؛ اما زمانی که یک مشارکتکننده مورد اعتماد دسترسی مدیریت ریلیزها را دارا باشد، میتواند باینریهای از پیش کامپایلشده روی سیستم محلی خود را بدون عبور از تستهای خودکار بارگذاری کند. کارشناسان پدافند سایبری تأکید دارند که سازمانها باید استفاده از پلتفرمهای تایید شفافیت زنجیره تأمین نظیر Sigstore و پیادهسازی امضاهای دیجیتال تغییرناپذیر را در فرآیندهای دوآپس اجباری سازند.
ابعاد ژئوپلیتیک این نفوذ نیز قابل چشمپوشی نیست. شرکت OVHcloud نماد تلاش اتحادیه اروپا برای رهایی از وابستگی مفرط به غولهای ابری ایالات متحده تحت چهارچوبهای نظارتی سفت و سخت مانند GDPR است. هدف قرار گرفتن ابزارهای مدیریت این ابر اروپایی نشان میدهد بازیگران سایبری متخاصم به دنبال ضربه زدن به اعتماد زیرساختی به جایگزینهای متنباز اروپایی هستند تا موازنه قدرت پردازشی را به نفع ابرهای تحت نفوذ آژانسهای نظارتی خارجی حفظ نمایند.
برای مهندسان ارشد و مدیران دوآپس در سطح سازمانی، این حادثه یک نقشه راه پدافندی شفاف ترسیم میکند: نخست، وابستگی به ریلیزهای داتزیپ یا داتتارگیت خام در گیتهاب باید فوراً متوقف شده و کدهای باینری مستقیماً از سورس اصلی درون کانتینرهای قرنطینهشده بیلد شوند؛ دوم، مقادیر چکسام SHA-256 باید درون مخازن خصوصی قفل شوند تا در صورت تغییر حتی یک بایت در باینری سرور، استقرار خودکار متوقف گردد؛ و سوم، توکنهای دسترسی موقت جایگزین کلیدهای دائمی شوند تا پنجره سوءاستفاده مهاجمان به حداقل ممکن کاهش یابد.
بخش دوم: کالبدشکافی زنجیره زیرودی Plex2Shell؛ تسخیر سرورهای رسانه برای استخراج رمزارز و پروکسی مخفی
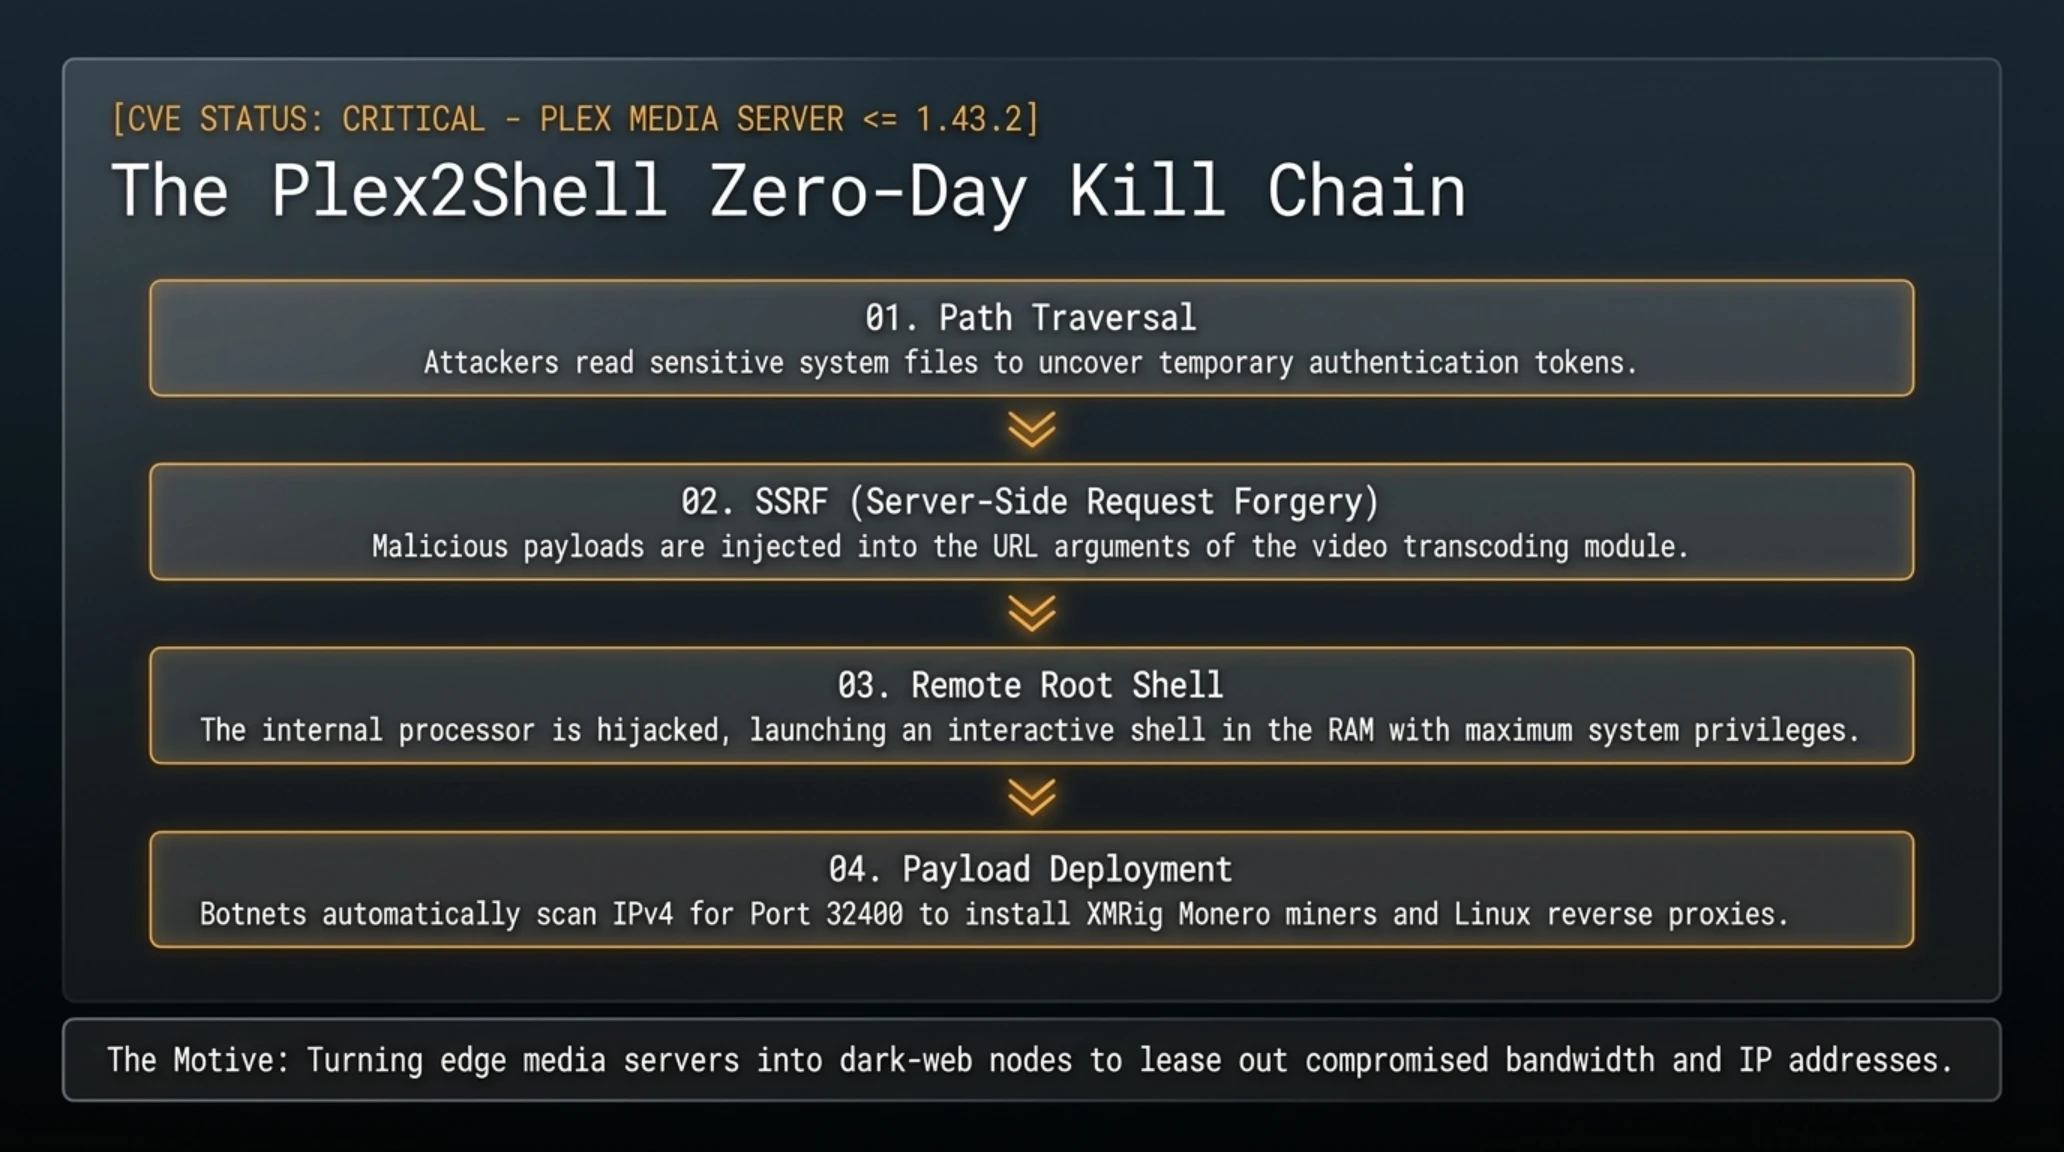
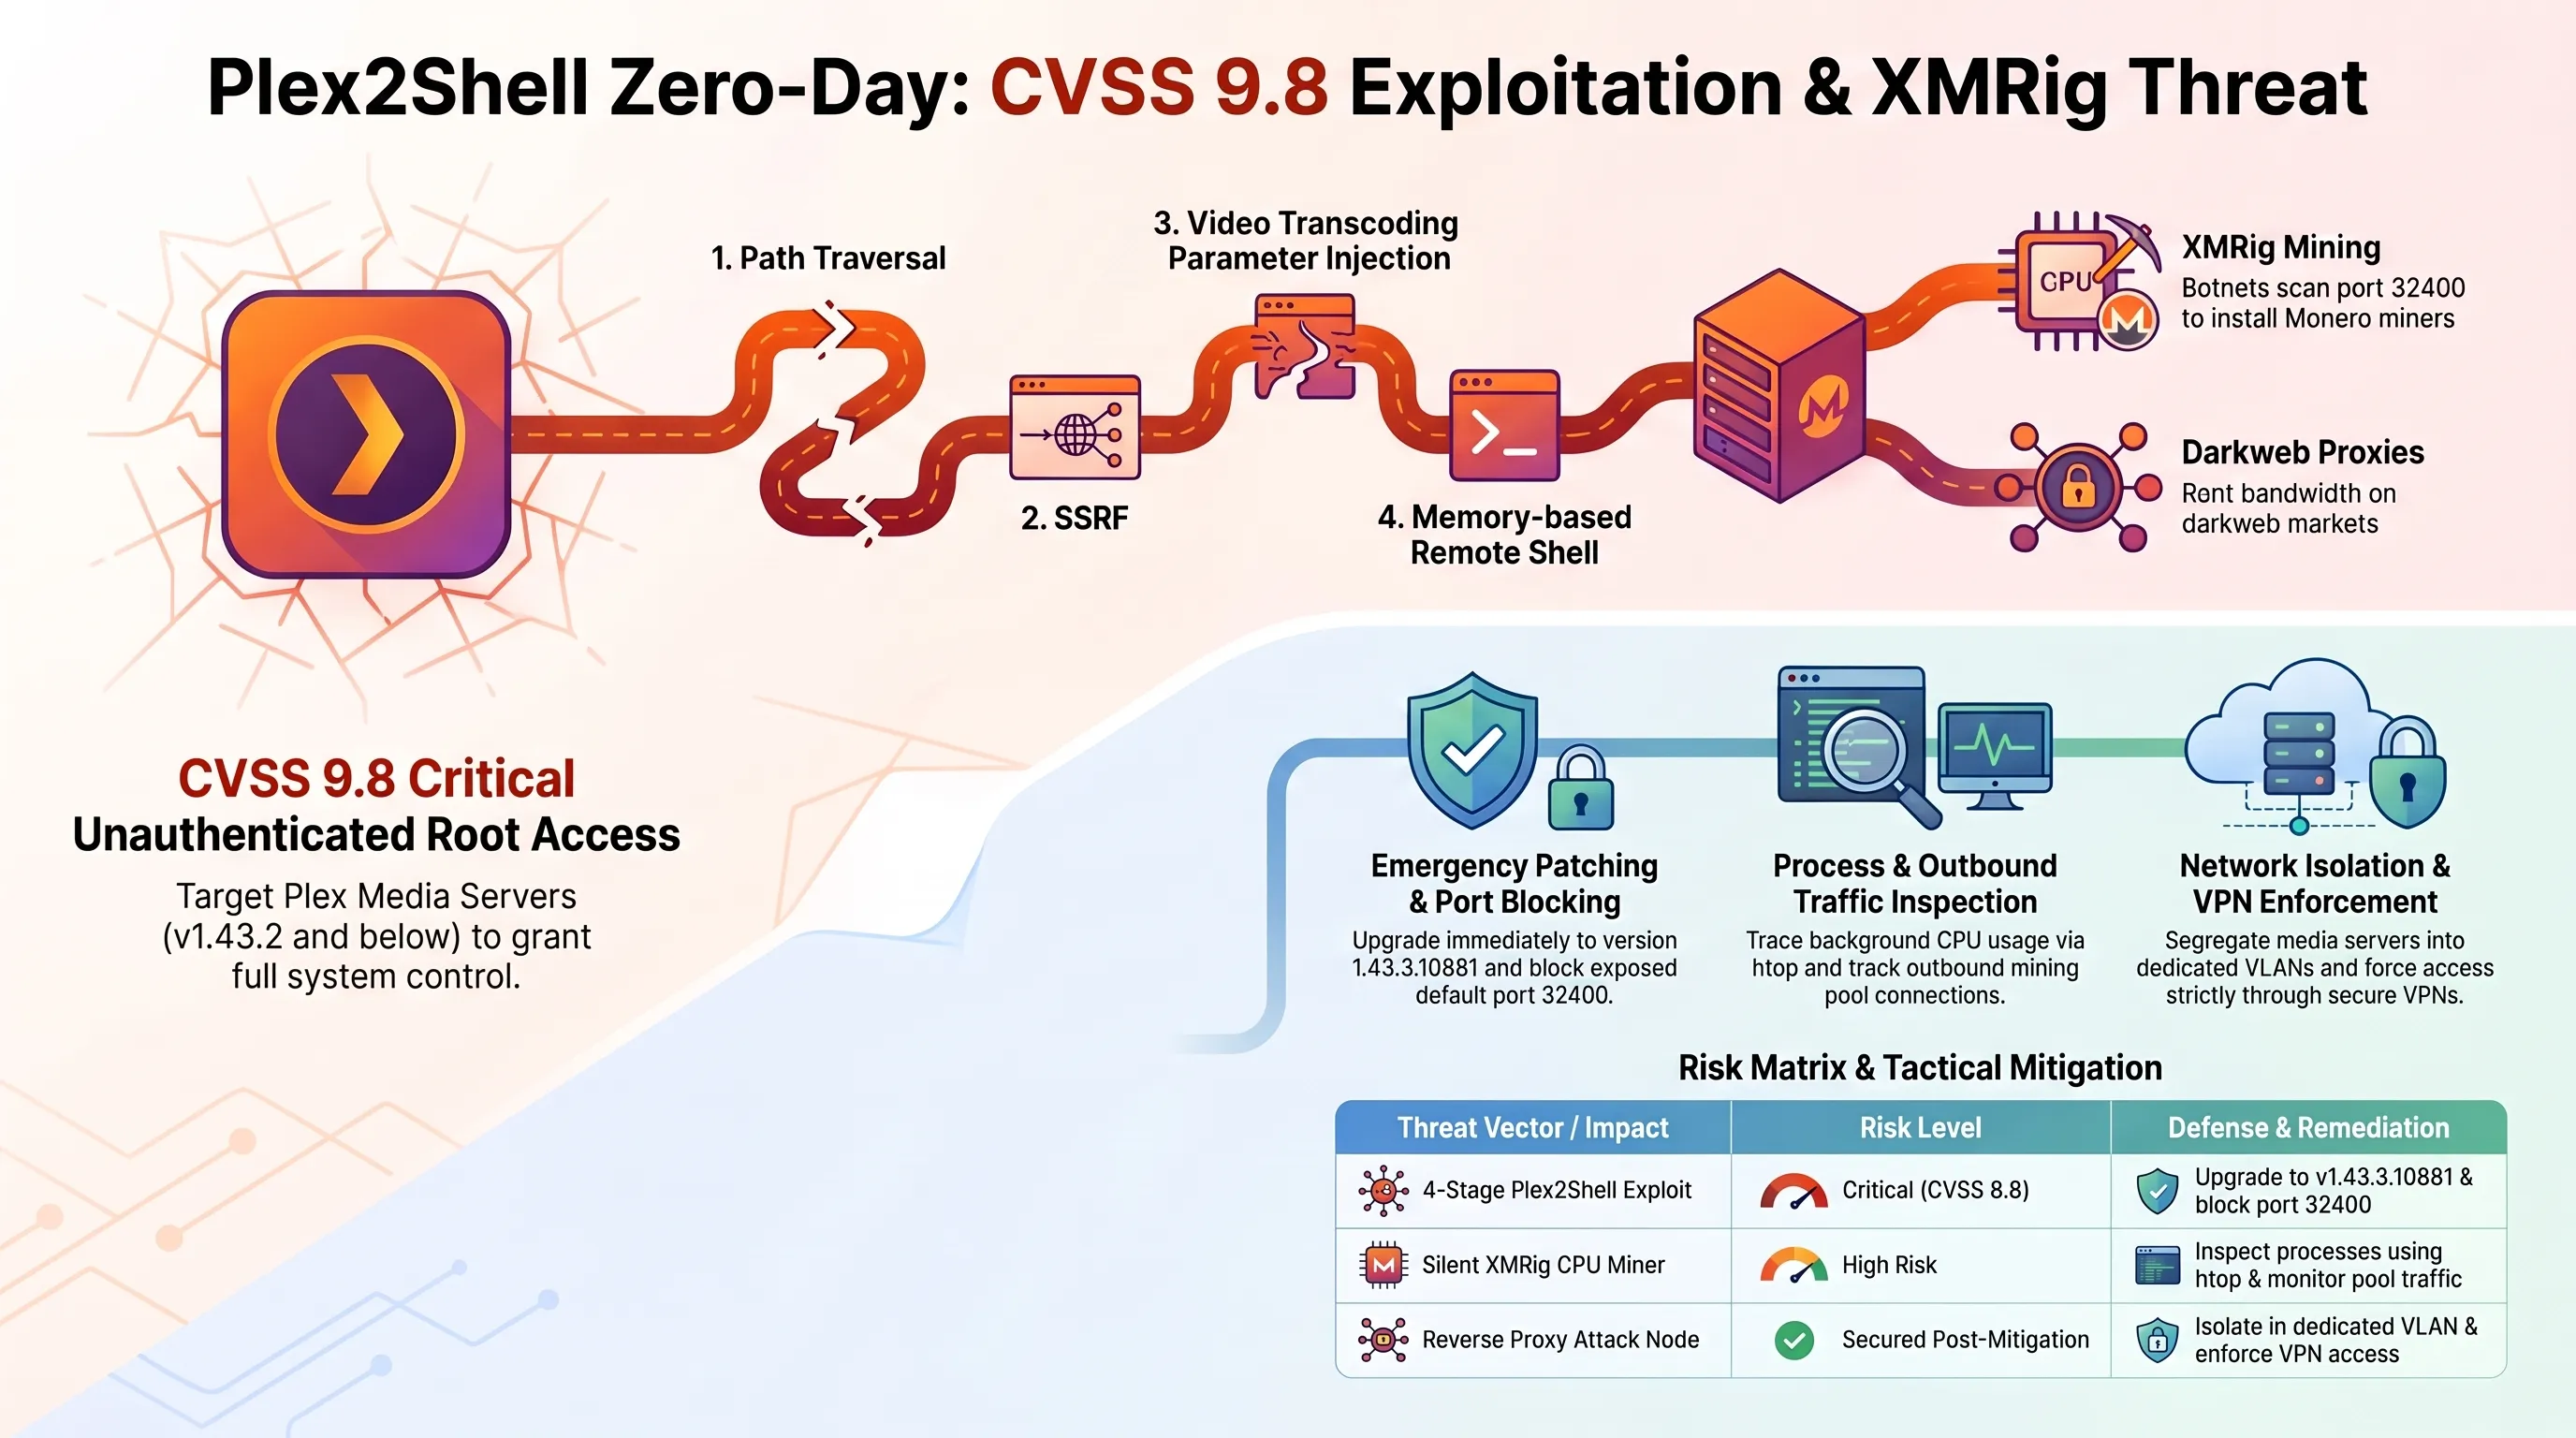
در امتداد تشدید تهدیدات علیه سرورهای متصل به اینترنت عمومی، جامعه امنیت سایبری با فعالسازی گسترده یک زنجیره بهرهبرداری بحرانی با نام تجاری Plex2Shell روبرو شده است. این زنجیره آسیبپذیری که پلتفرم پرطرفدار مدیریت رسانه خانگی و شرکتی Plex Media Server (نسخههای 1.43.2 و قبل از آن) را هدف قرار میدهد، به مهاجمان از راه دور امکان میدهد بدون نیاز به داشتن نام کاربری یا کلمه عبور، کنترل ریشه (Root) سیستمعامل سرور را به دست گیرند.
بر اساس تحلیل منتشرشده توسط تیمهای پژوهشی امنیتی نظیر SentinelOne و The Hacker News، این حمله بر پایه تلفیق هنرمندانه و زنجیرهای چهار نقص امنیتی مجزا بنا شده است: ابتدا یک باگ پیمایش مسیر فایل (Path Traversal) برای خواندن فایلهای حساس سیستم و کشف توکنهای موقت احراز هویت استفاده میشود؛ سپس با ارسال درخواستهای جعلی سمت سرور (SSRF) و تزریق کدهای مخرب در آرگومانهای URL مربوط به ماژول ترنسکدینگ ویدیو، پردازشگر داخلی سرور گمراه شده و نهایتاً یک پوسته دستورات تعاملی (Remote Shell) را با بالاترین سطح دسترسی در حافظه رم اجرا میکند.
پایشهای هانیپاتهای بینالمللی نشان میدهد که تنها ظرف ۲۴ ساعت پس از انتشار جزئیات فنی و کدهای اثبات مفهوم (PoC) عمومی توسط یک پژوهشگر مستقل با شناسه boredhackerblog، پویشگران خودکار و باتنتهای مهاجم سراسر فضای IPv4 را برای یافتن پورت پیشفرض ۳۲۴۰۰ جستجو کردهاند. هدف اصلی مهاجمان در این موج، استقرار ماینرهای سبک XMRig برای استخراج خاموش رمزارز مونرو از پردازندههای چندهستهای سرورها و همچنین نصب نرمافزارهای پروکسی معکوس لینوکسی به منظور اجاره دادن پهنای باند و نشانی آیپی سرورهای تسخیرشده در بازارهای سیاه دارکوب بوده است.
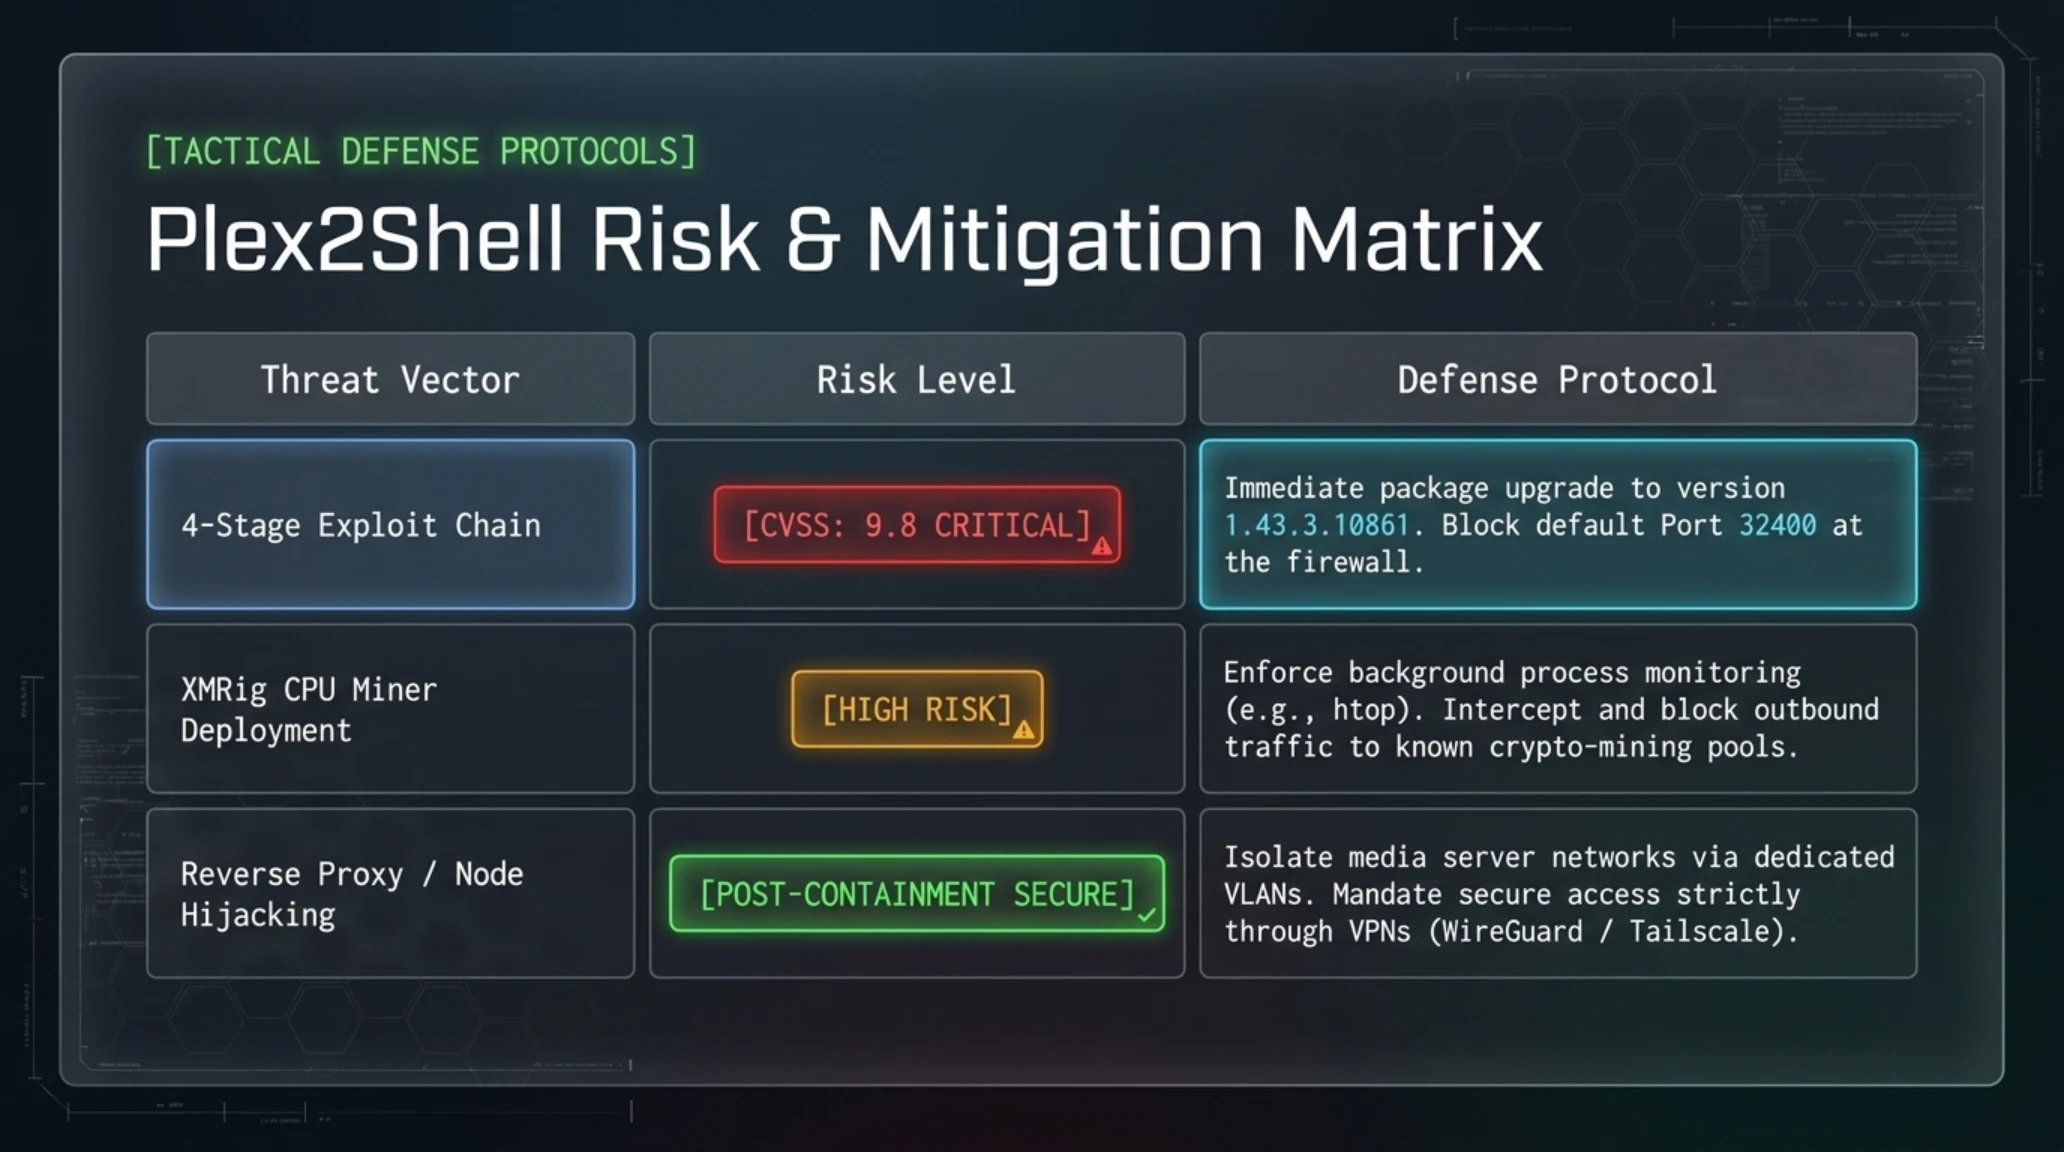
ماتریس ارزیابی ریسک و پدافند سایبری زیرودی Plex2Shell
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| زنجیره اکسپلویت ۴ مرحلهای Plex2Shell | بحرانی (CVSS 9.8) | ارتقای فوری پکیج سرور به نگارش 1.43.3.10861 و مسدودسازی پورت 32400. |
| استقرار مخفیانه ماینر XMRig و اشغال CPU | ریسک بالا | بررسی پروسههای پسزمینه با htop و رهگیری ترافیک خروجی به استخرهای استخراج. |
| پروکسی معکوس و تبدیل سرور به گره حمله | ایمن / پس از مهار | جداسازی شبکه سرور در VLAN مجزا و اجبار اتصال به سیستم صرفاً از طریق VPN امن. |
| حملات Rebinding DNS و دسترسی محلی | ریسک متوسط | غیرفعالسازی دسترسی ریموت ناشناس و اعمال احراز هویت دوعاملی. |
توسعهدهندگان پلکس با انتشار وصله اضطراری در نسخه 1.43.3، از تمامی مدیران شبکه و هوملبها خواستهاند ضمن بهروزرسانی آنی، از قرار دادن مستقیم پنل مدیریت روی اینترنت عمومی (بدون فایروال یا اتصال از طریق شبکههای خصوصی مجازی نظیر WireGuard و Tailscale) اکیداً خودداری نمایند؛ زیرا ساختار دسترسی روت این ابزار به کلیه هارددرایوها و فایلهای ذخیرهشده روی شبکه محلی، پتانسیل نشت انبوه دادهها را به بالاترین سطح ممکن رسانده است.
معماری نفوذ Plex2Shell هشداری عمیق درباره خطرات ویژگی UPnP در مودمهای خانگی است. بسیاری از کاربران خانگی ناآگاهانه قابلیت پورتفورواردینگ خودکار پلکس را فعال کردهاند؛ این امر باعث میشود مودم خانگی بدون آگاهی کاربر، درگاه داخلی سرور را مستقیماً روی آیپی استاتیک عمومی اینترنت باز بگذارد. هنگامی که یک اکسپلویت عمومی برای چنین سرویسی منتشر میشود، باتنتهای خودکار قادرند ظرف چند ساعت صدها هزار سرور خانگی را به زامبیهای ماینر یا تونلهای حمله تبدیل کنند.
در بخش بعدی این گزارش، تحولات بنیادین بازار مالی نهادی و چگونگی پیوند مستقیم استخرهای نقدینگی والاستریت با بزرگترین بستر قراردادهای هوشمند جهان یعنی اتریوم لایه یک را کالبدشکافی خواهیم کرد.
بخش سوم: ورود رسمی JPM Coin به لایه یک اتریوم؛ تسویه آنی والاستریت بر بستر داراییهای واقعی (RWA)
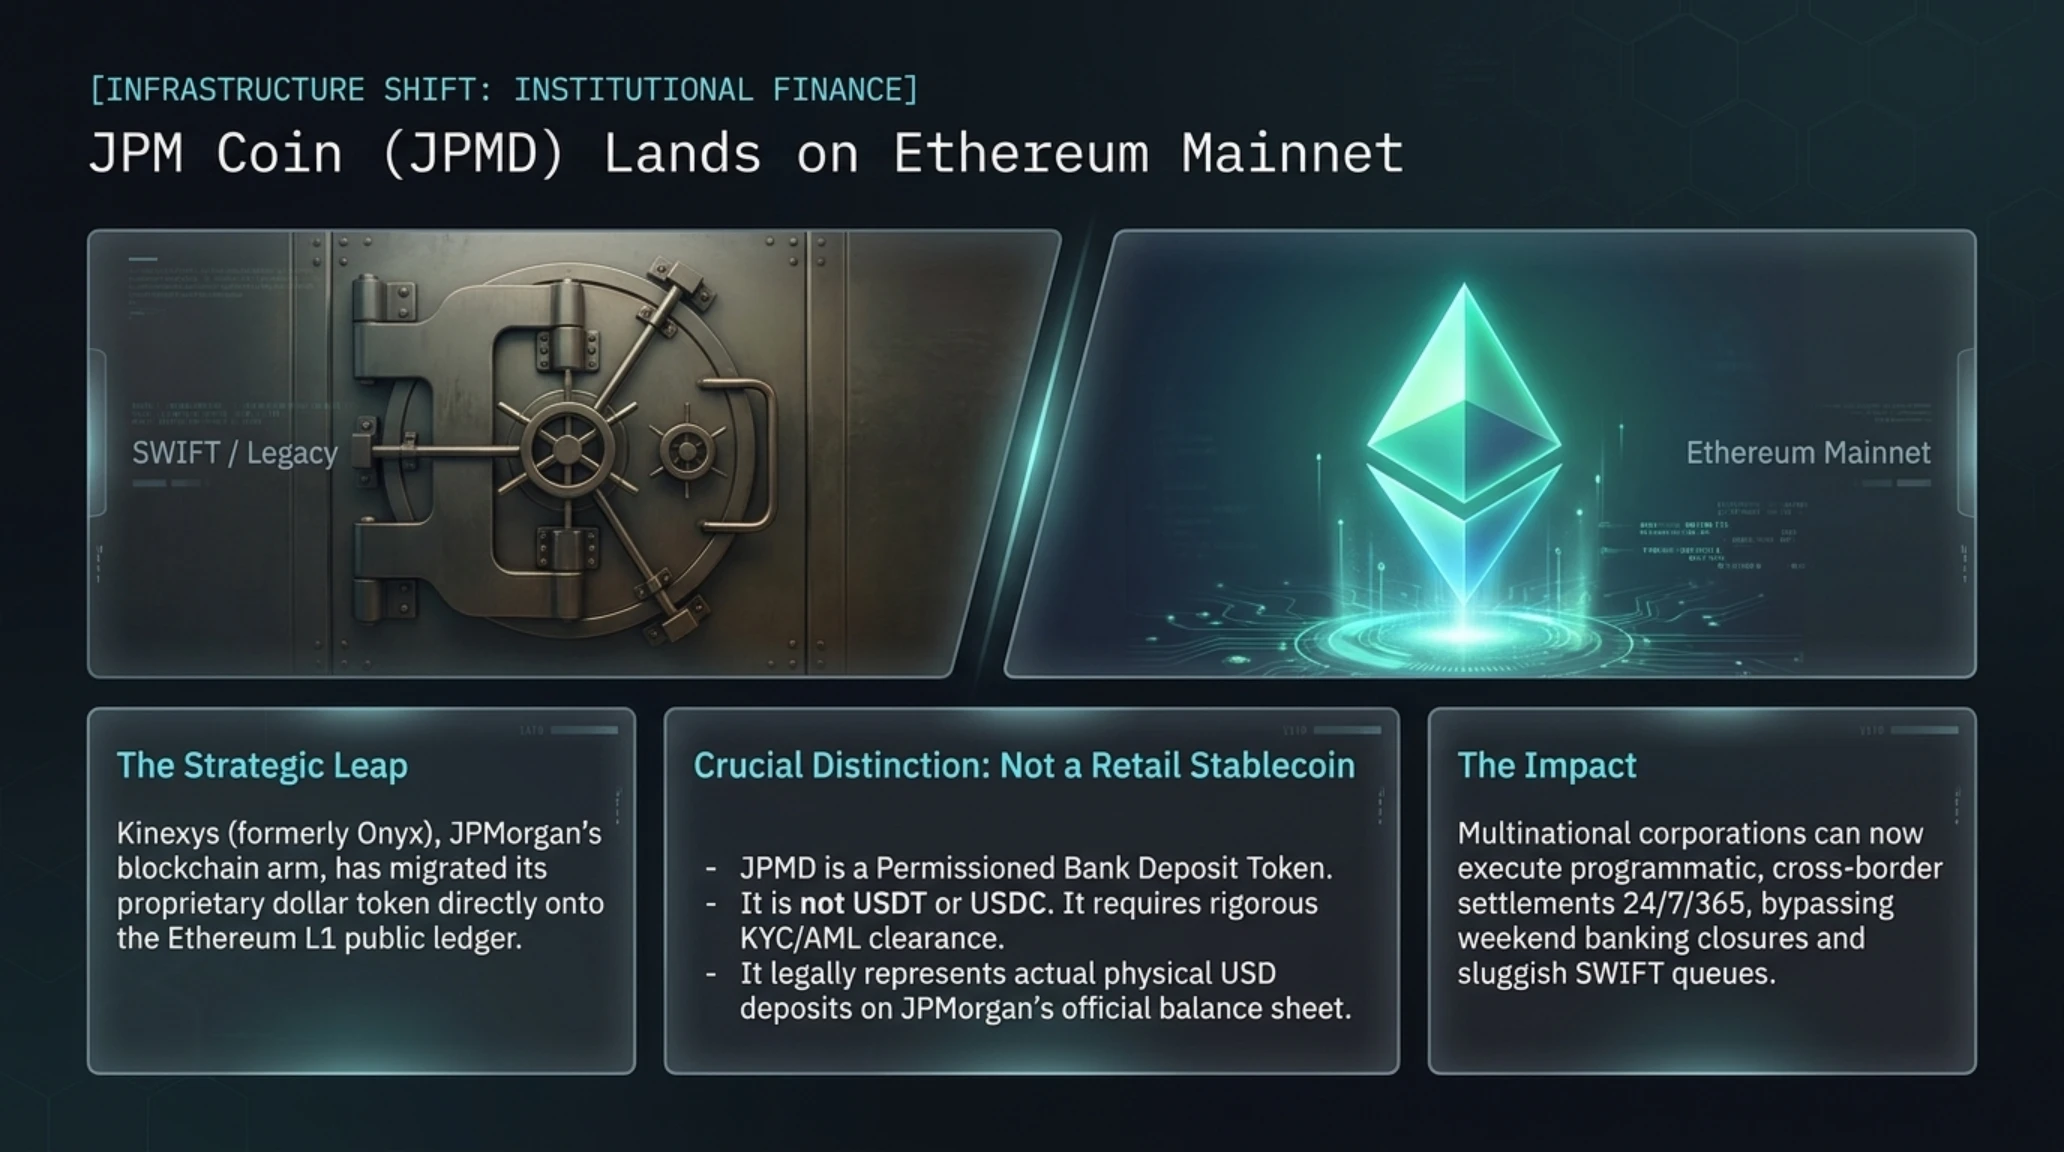
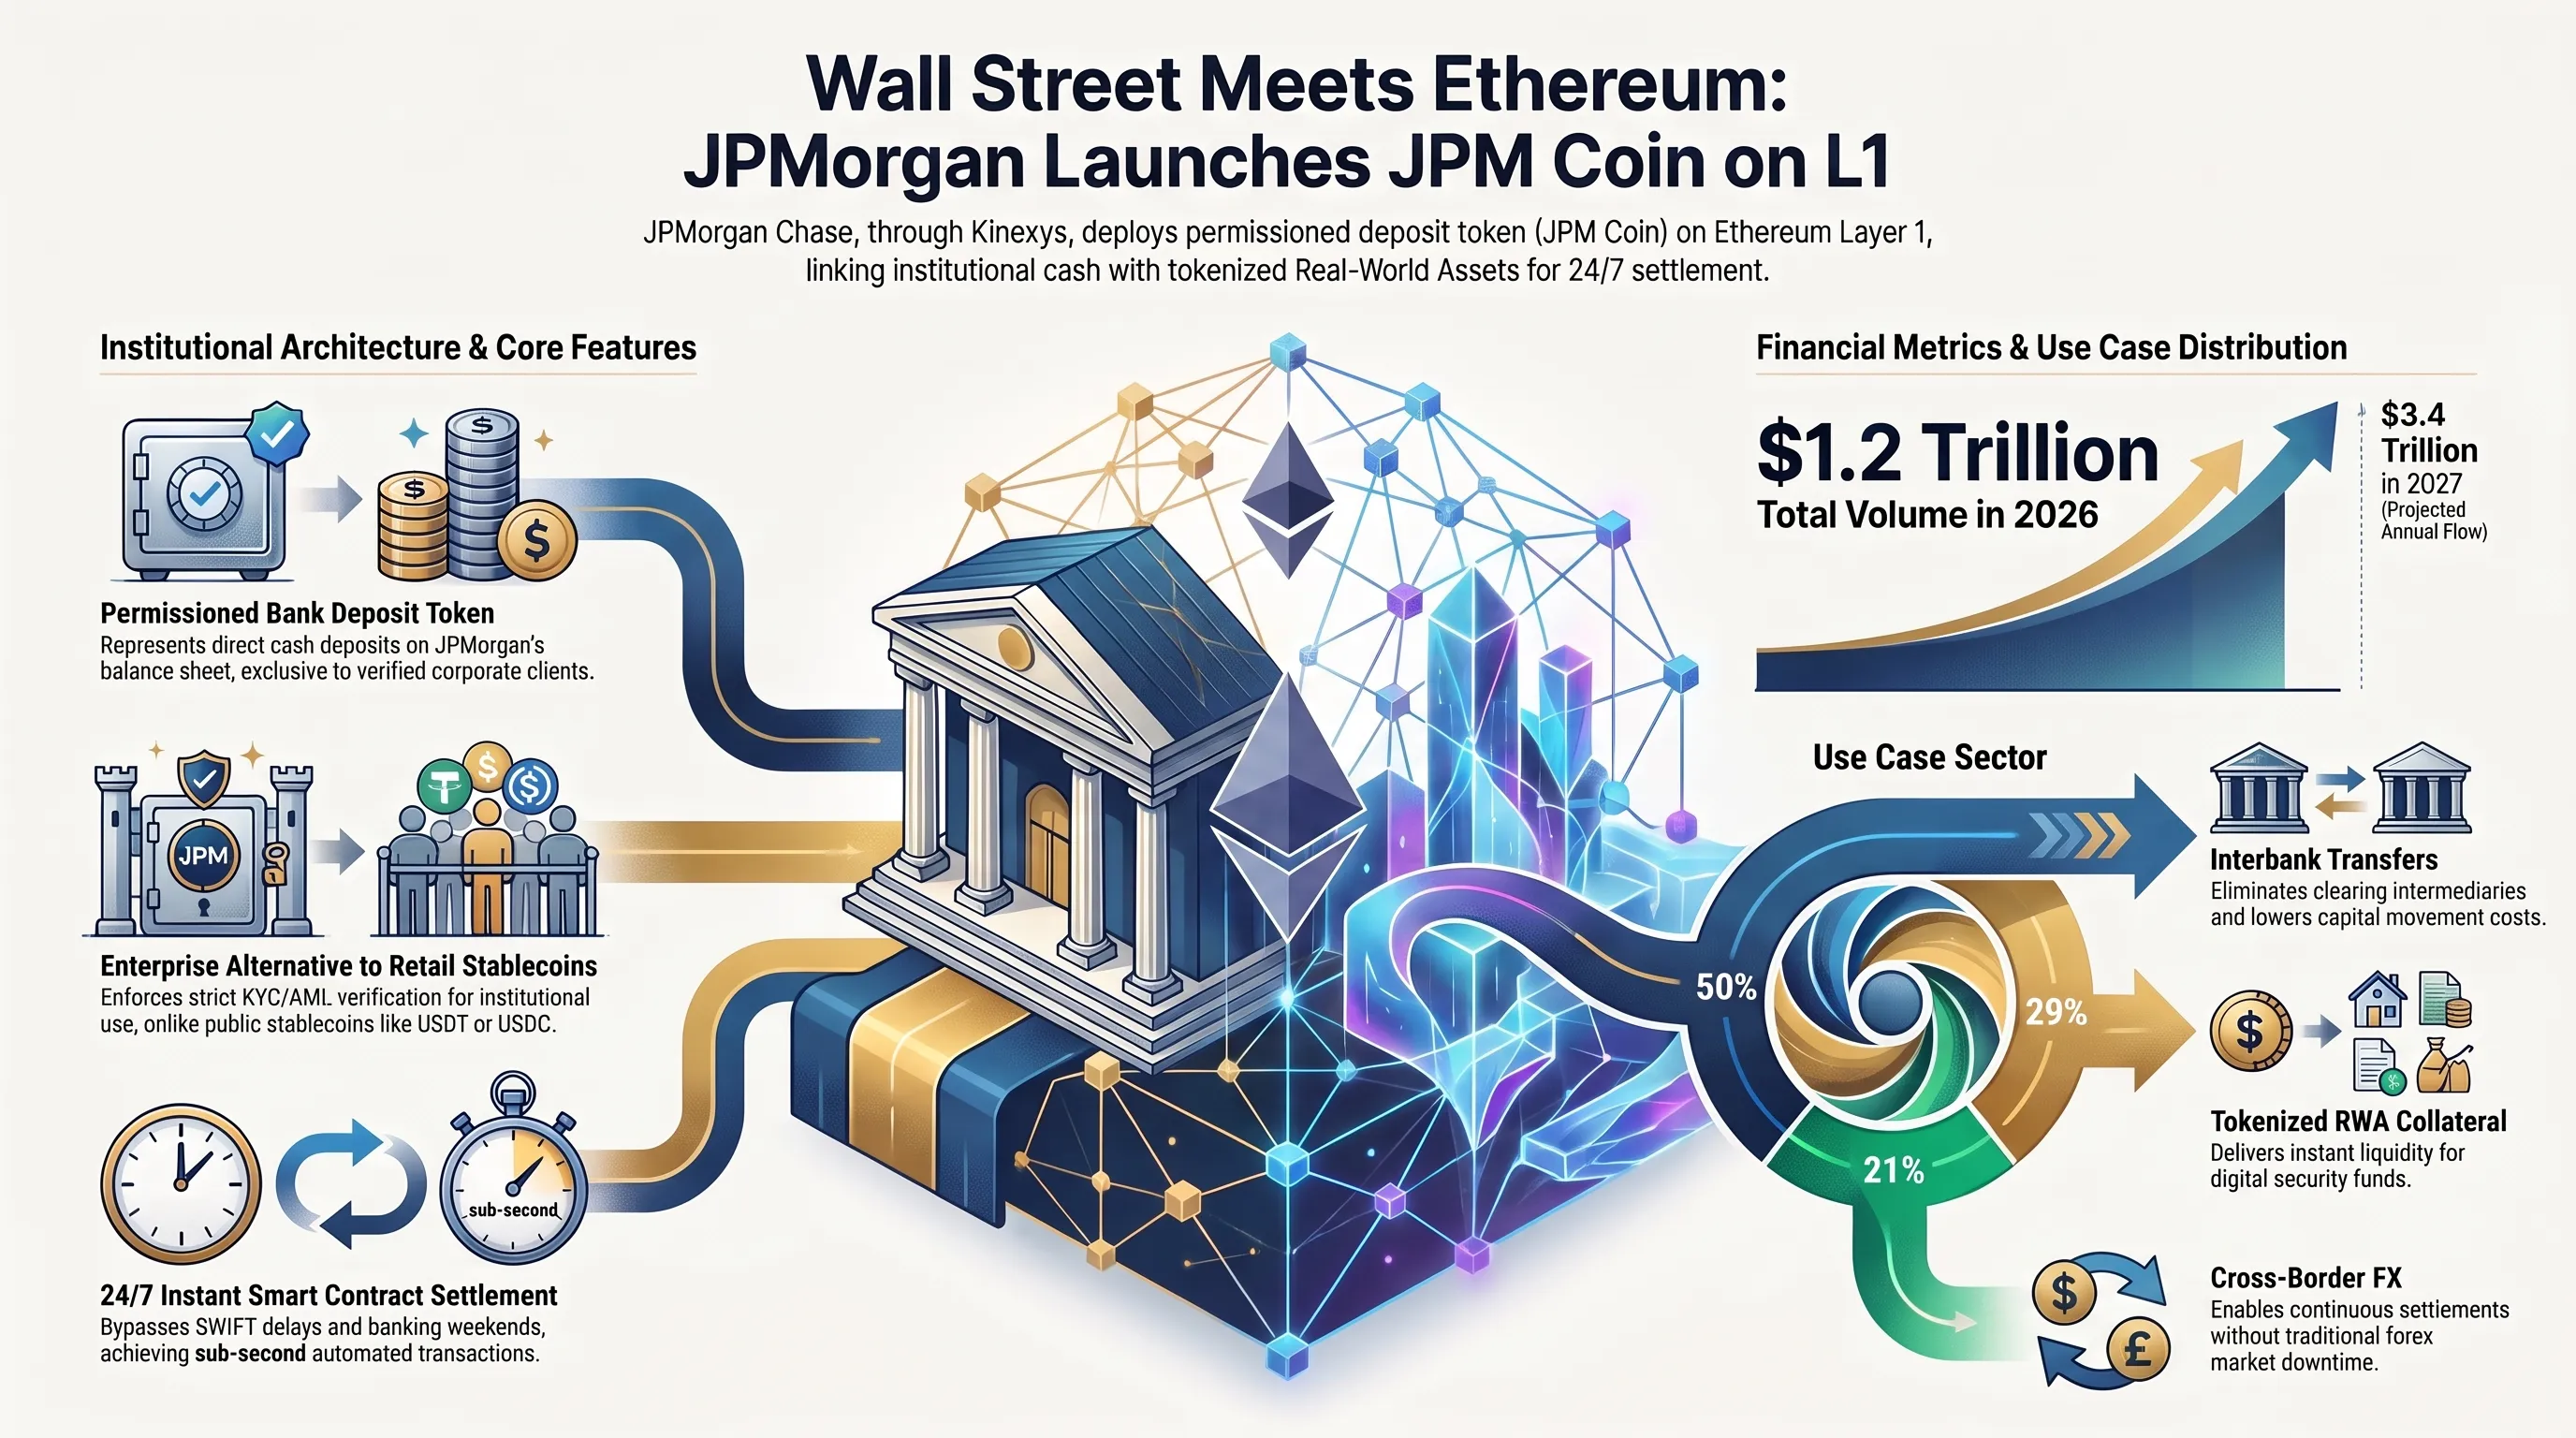
در یکی از تاریخیترین لحظات همگرایی نظام مالی سنتی و داراییهای دیجیتال، غول بانکداری جهان، جیپیمورگان چیس (JPMorgan Chase)، از طریق بازوی نوآوری بلاکچینی خود موسوم به Kinexys (که تا پیش از بازطراحی هویتی اخیر با نام Onyx شناخته میشد)، توکن سپرده دلاری اختصاصی خود با عنوان JPM Coin (با نماد JPMD) را رسماً بر روی شبکه اصلی لایه یک اتریوم (Ethereum Mainnet) راهاندازی کرد.
این رویداد پس از استقرار اولیه این ابزار در اواخر سال گذشته بر روی شبکه لایه دوم Base صورت میگیرد، اما گسترش مستقیم آن به لایه پایه اتریوم پیامی بسیار قدرتمندتر به همراه دارد. همانطور که در تحلیل زیرساختهای تسویه آنی والاستریت و توکنایزیشن داراییهای واقعی (RWA) اشاره شد، جیپیمورگان با این اقدام پلتفرم پردازش پرداخت سازمانی خود را دقیقاً در همان بستری مستقر کرده است که بزرگترین صندوقهای سرمایهگذاری جهان و بانکهای والاستریت در حال توکنایز کردن داراییهای دنیای واقعی، اوراق بهادار دولتی و صندوقهای بازار پول هستند.
بسیار حیاتی است که تفاوت ماهوی میان JPM Coin و استیبلکوینهای خردهفروشی عمومی مانند تتر (USDT) یا یواسدی کوین (USDC) به درستی درک شود. توکن JPM Coin یک استیبلکوین عمومی برای معامله در صرافیهای غیرمتمرکز نیست؛ بلکه یک «توکن سپرده بانکی مجازمحور» (Permissioned Bank Deposit Token) است. هر توکن ضربشده، نمایانگر مستقیم یک دلار سپرده نقد واقعی در ترازنامه رسمی بانک جیپیمورگان بوده و نقل و انتقال آن صرفاً میان مشتریان سازمانی، کارگزاریهای تأییدشده و شرکتهای چندملیتی پس از طی سختگیرانهترین مراحل احراز هویت (KYC/AML) امکانپذیر است.
با پیادهسازی این معماری، شرکتهای چندملیتی دیگر نیازی به منتظر ماندن در صفهای تسویه حساب سنتی سوئیفت (SWIFT) و تعطیلات پایان هفته بانکی نخواهند داشت. انتقال صدها میلیون دلار سرمایه جهت بازخرید سهام، پرداخت سود اوراق بهادار توکنایزشده یا مبادلات تجاری فرامرزی، اکنون به صورت کاملاً برنامهریزیپذیر و از طریق قراردادهای هوشمند اتریوم در هر ساعت از شبانهروز نهایی میشود؛ امری که راندمان گردش نقدینگی در بازارهای مالی کلان را دگرگون میسازد.
یکی از دلایل راهبردی انتخاب لایه یک اتریوم توسط جیپیمورگان با وجود هزینههای کارمزد گس، قطعیت نهایی تراکنشها (Finality) و امنیت غیرقابل مصالحه اثبات سهام (PoS) این شبکه است. در تسویههای چند میلیارد دلاری میان بانکهای مرکزی و صندوقهای حاکمیتی، امنیت اعتبارسنجهای غیرمتمرکز اتریوم تنها بستری است که نهادهای قانونگذار والاستریت آن را به عنوان زیرساخت معادل بازارهای تسویه پایاپای فدرال به رسمیت میشناسند. این همگرایی مسیر انتشار صدها میلیارد دلار اوراق قرضه خزانهداری آمریکا بر بستر بلاکچین عمومی را هموار میکند.
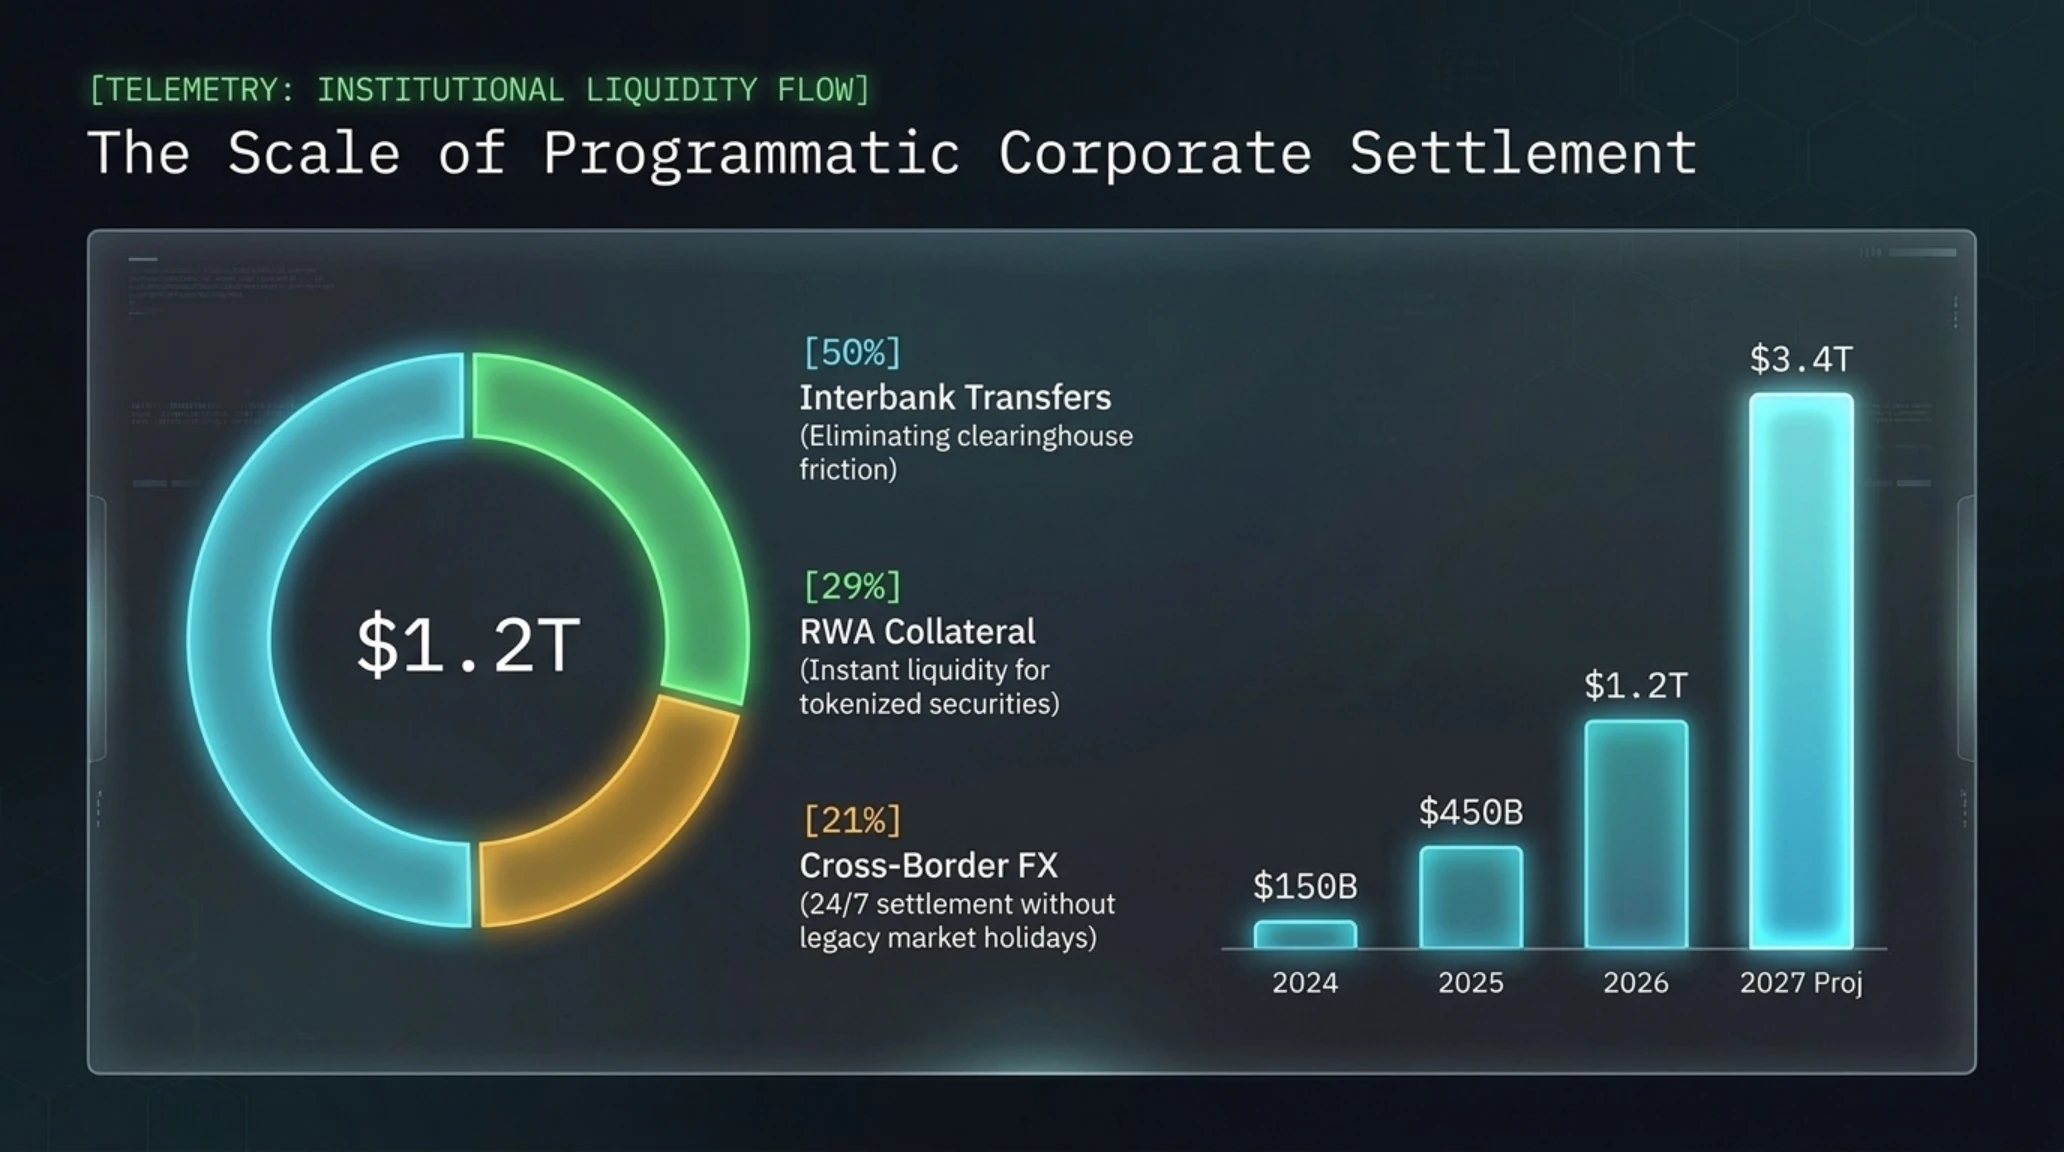
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش بازار و کاربرد بانکی | سهم از کل حجم تراکنش | اهمیت راهبردی در نقدینگی اتریوم |
|---|---|---|
| تسویه بینبانکی سازمانی | ۵۰ درصد | حذف واسطههای پایاپای و کاهش هزینه جابجایی سرمایه |
| وثیقهگذاری داراییهای توکنایزشده (RWA) | ۲۹ درصد | تامین نقدینگی آنی برای صندوقهای اوراق بهادار دیجیتال |
| تبادلات ارزی برونمرزی (FX) | ۲۱ درصد | تسویه شبانهروزی بدون تعطیلات بازارهای سنتی فارکس |
| تسهیلات بازخرید شبانه (Repo) | ۱۵ درصد | مدیریت خودکار وثایق بینالمللی بدون ریسک زمانی |
بخش چهارم: جهش ۳۲۰ میلیون دلاری Otter.ai؛ خیزش ایجنتهای سازمانی در برابر کوپایلوت مایکروسافت
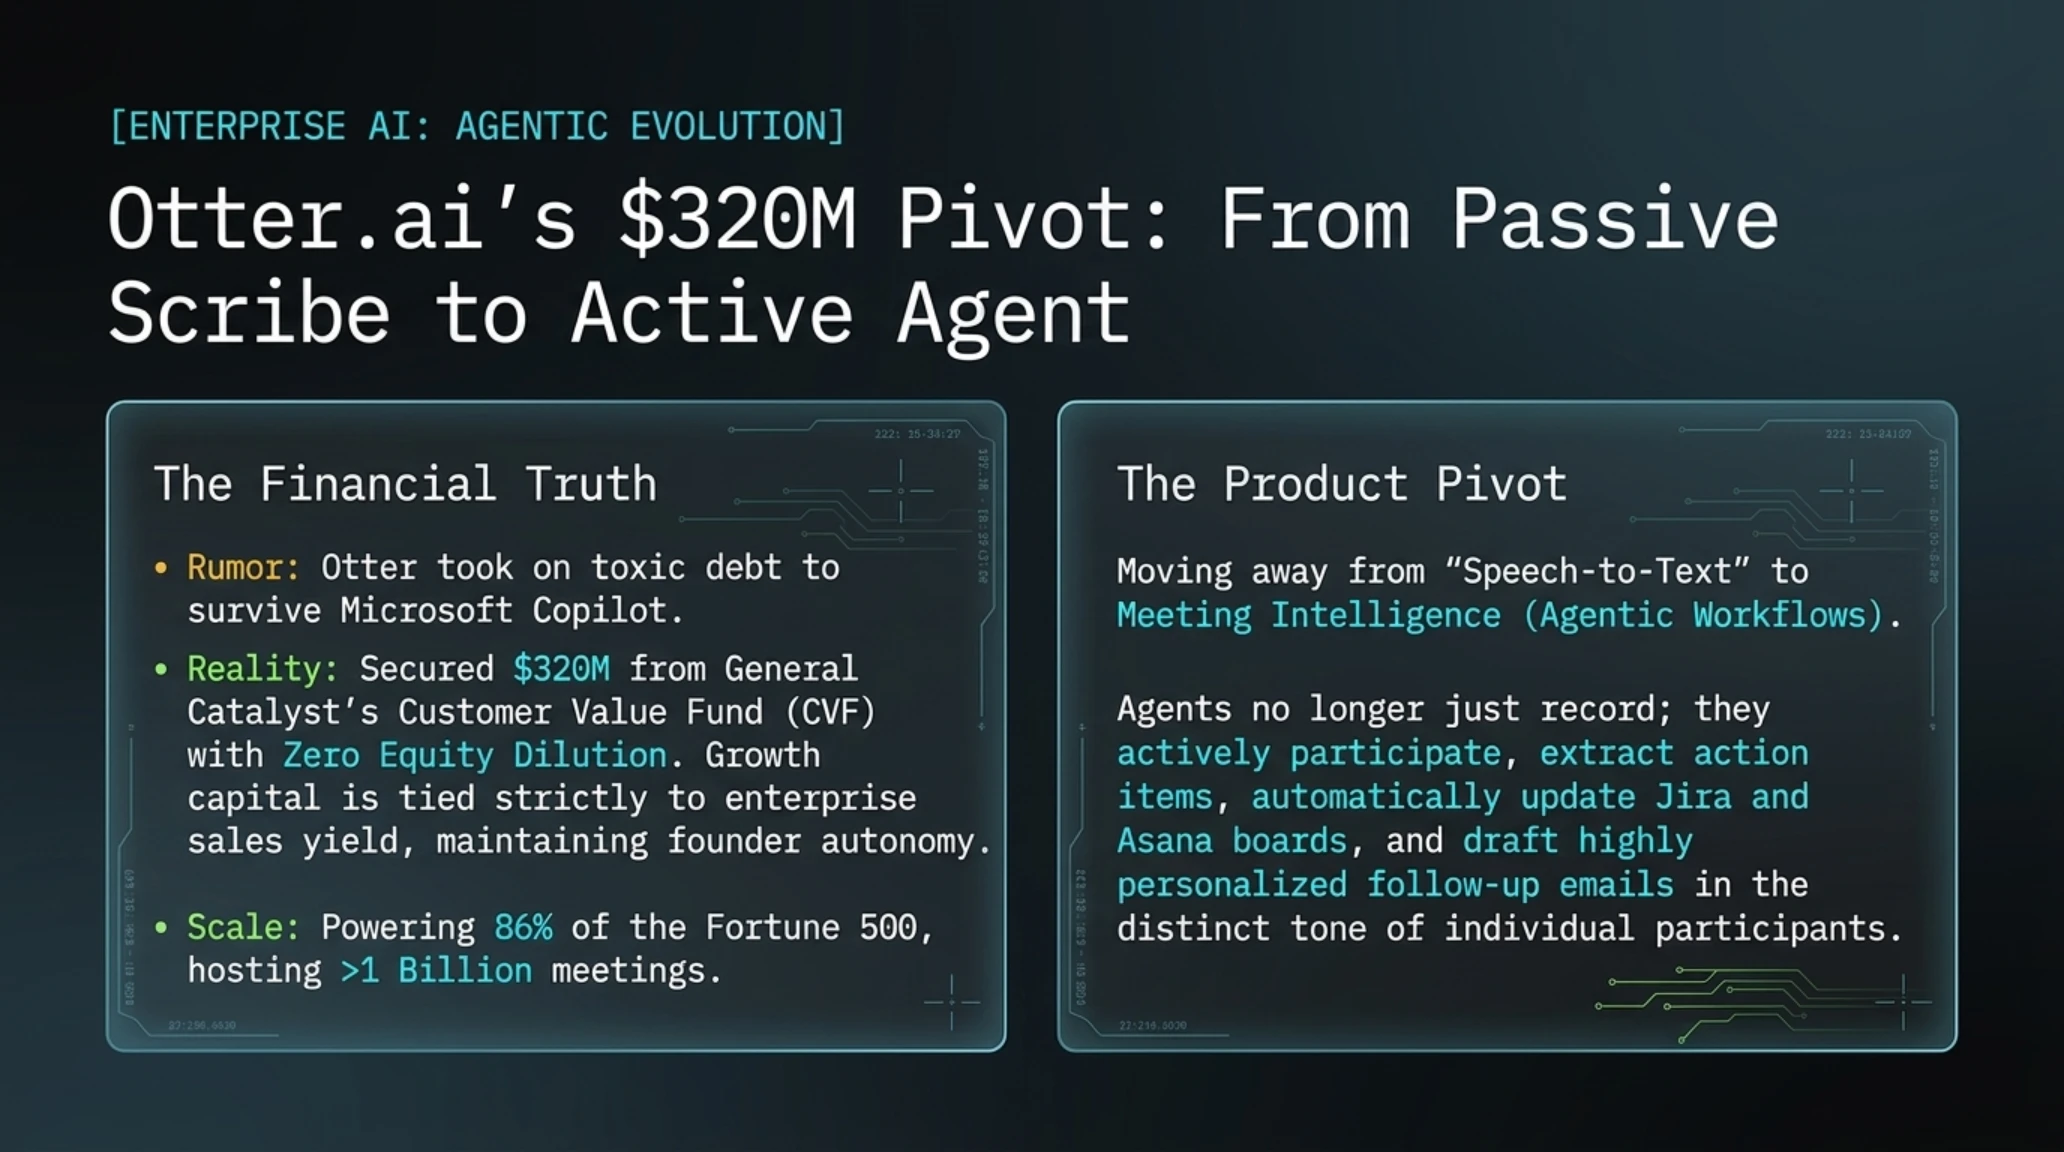
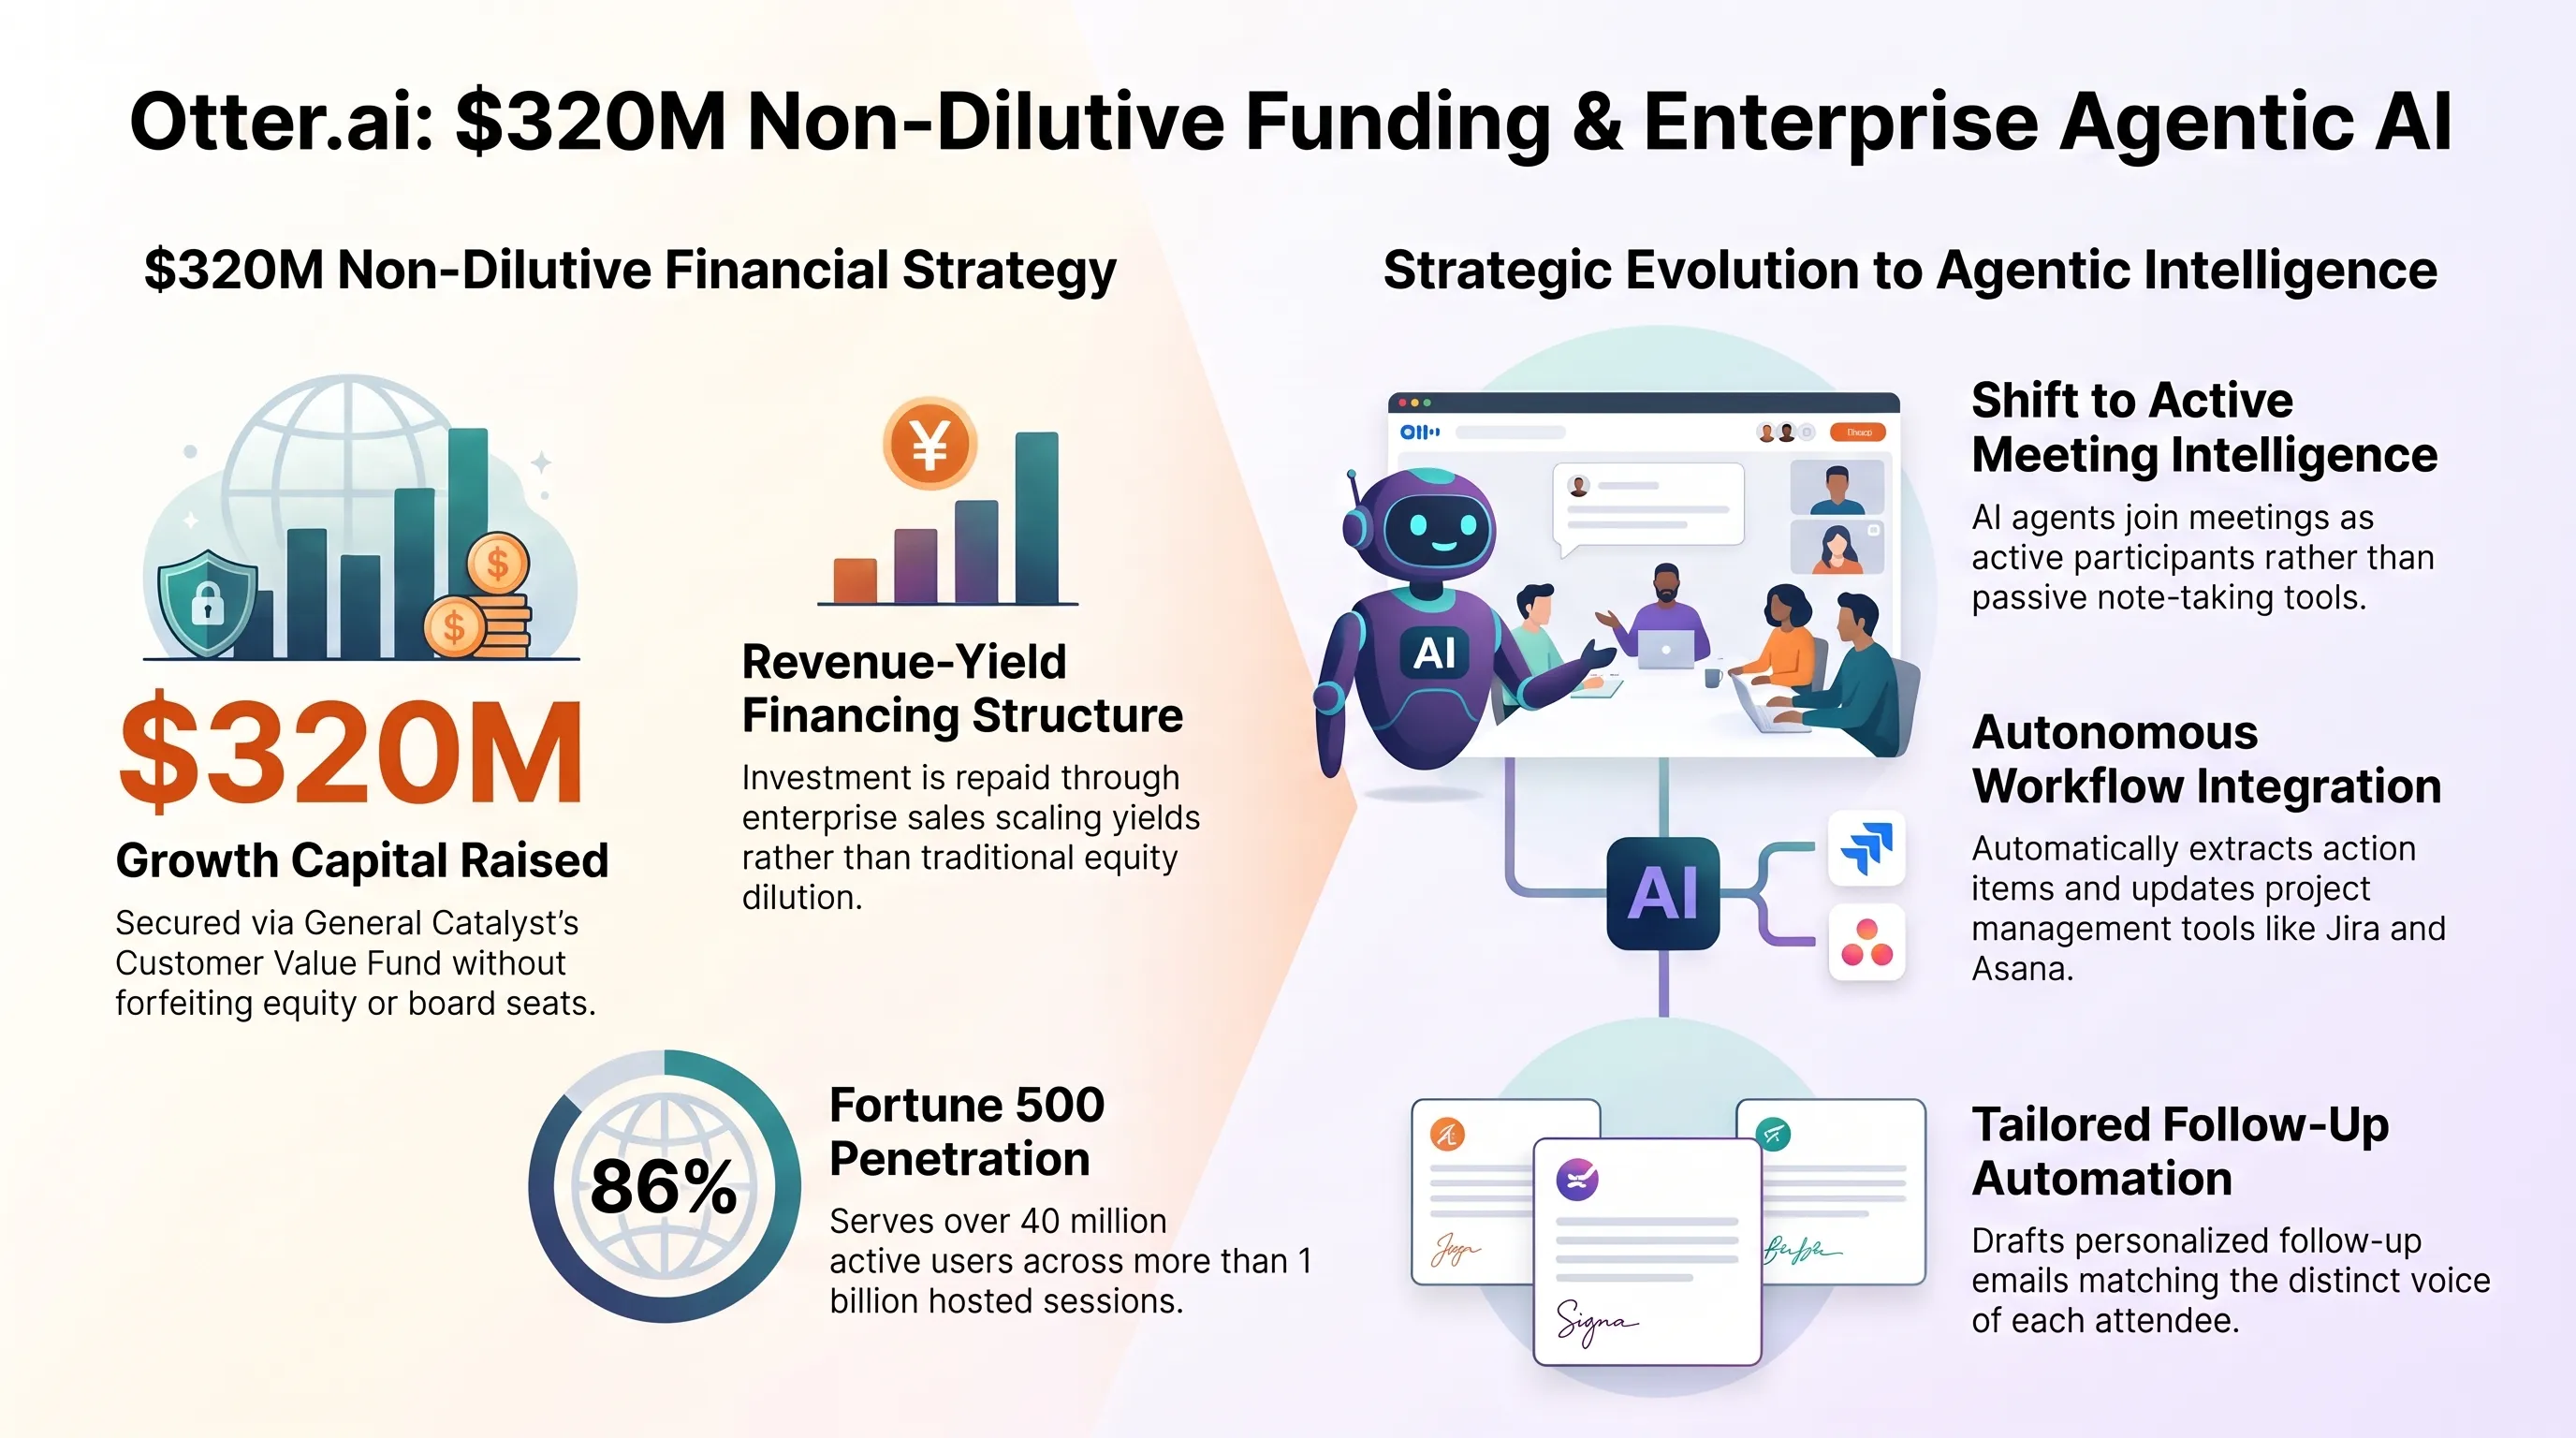
در بحبوحه نبرد سهمگین غولهای فناوری بر سر تسخیر میزهای کار سازمانی، شرکت Otter.ai، نامآشناترین ارائهدهنده سرویسهای هوشمند رونویسی و تحلیل جلسات، موفق شد بسته سرمایهگذاری هنگفت ۳۲۰ میلیون دلاری را از صندوق ارزش مشتری (Customer Value Fund) شرکت پرآوازه General Catalyst جذب کند. این قرارداد نه تنها یکی از بزرگترین معاملات مالی ماه اکتبر در سیلیکونولی به شمار میرود، بلکه حاوی یک الگوی ساختاری نوین برای استارتاپهای دوران بلوغ هوش مصنوعی است.
بر خلاف روشهای مرسوم جذب سرمایه سری C یا D که با رقیقسازی شدید سهام بنیانگذاران و واگذاری کرسیهای هیئتمدیره همراه است، صندوق CVF جنرال کاتالیست سرمایه رشد را به صورت مستقیم در ازای سهمی از بازدهی مالی مقیاسپذیری فروش سازمانی تأمین میکند. این مکانیزم به تیم رهبری اوتر اجازه میدهد استقلال حاکمیتی خود را حفظ کرده و بدون فشارهای سهامداران سنتی، تمام توان مالی خود را بر گسترش خطوط محصولی ایجنتمحور و جذب کمپانیهای چندملیتی متمرکز سازد.
تحول بنیادین اوتر از یک «ابزار ساده رونویسی گفتار به متن» به یک «پلتفرم ایجنتهای کنشگر اداری» (Agentic Meeting Intelligence) تعریف شده است. ایجنتهای نسل جدید این شرکت دیگر صرفاً یک فایل متنی از گفتگوها را ذخیره نمیکنند؛ آنها در طول جلسات به عنوان اعضای فعال اتاق فکر حاضر میشوند، تکالیف محوله (Action Items) را استخراج کرده، نرمافزارهای مدیریت پروژه نظیر Jira و Asana را به صورت خودکار بهروزرسانی میکنند و ایمیلهای پیگیری سفارشی با لحن هر شرکتکننده تنظیم مینمایند.
درک تفکیک میان شایعات بازارهای مالی و ساختار واقعی این سرمایهگذاری، اهمیت راهبردی چنین قراردادهایی را برای آینده استارتاپهای هوش مصنوعی آشکار میسازد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی شایعات در شبکههای اجتماعی ادعا کردند اوتر به دلیل ناتوانی در رقابت با کوپایلوت ۳۶۵ مایکروسافت ناچار به پذیرش بدهی سنگین و فروش بخش عمده سهام خود به جنرال کاتالیست شده است.
اسناد مالی رسمی نشان میدهد ساختار CVF فاقد هرگونه واگذاری سهام مالکیتی بوده و اوتر با داشتن بیش از ۴۰ میلیون کاربر فعال و سوددهی عملیاتی، این بودجه را منحصراً صرف توسعه زیرساخت ایجنتها میکند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
طبق آمارهای مستند، اوتر هماکنون به کارمندان بیش از ۸۶ درصد از پانصد شرکت برتر نشریه فورچون خدمترسانی میکند و تا به امروز فراتر از یک میلیارد نشست کاری را در سرورهای ابری امن خود میزبانی کرده است. مزیت رقابتی اوتر در پیادهسازی پایگاههای داده وکتوری سازمانی نهفته است که به مدیران اجازه میدهد پرسشهای کلان استراتژیک (مانند «در شش ماه گذشته چه تصمیماتی درباره تعدیل بودجه بازاریابی در تمام جلسات دپارتمانها گرفته شده است؟») را مستقیماً از حافظه تجمعی سازمان استخراج کنند، بدون آنکه دادهها به مدلهای عمومی ابرهای شخص ثالث درز کند.
بخش پنجم: شلیک سنگین آمازون به انحصار کودا؛ انتشار کامپایلر بومی TorchNeuron برای تراشههای Trainium
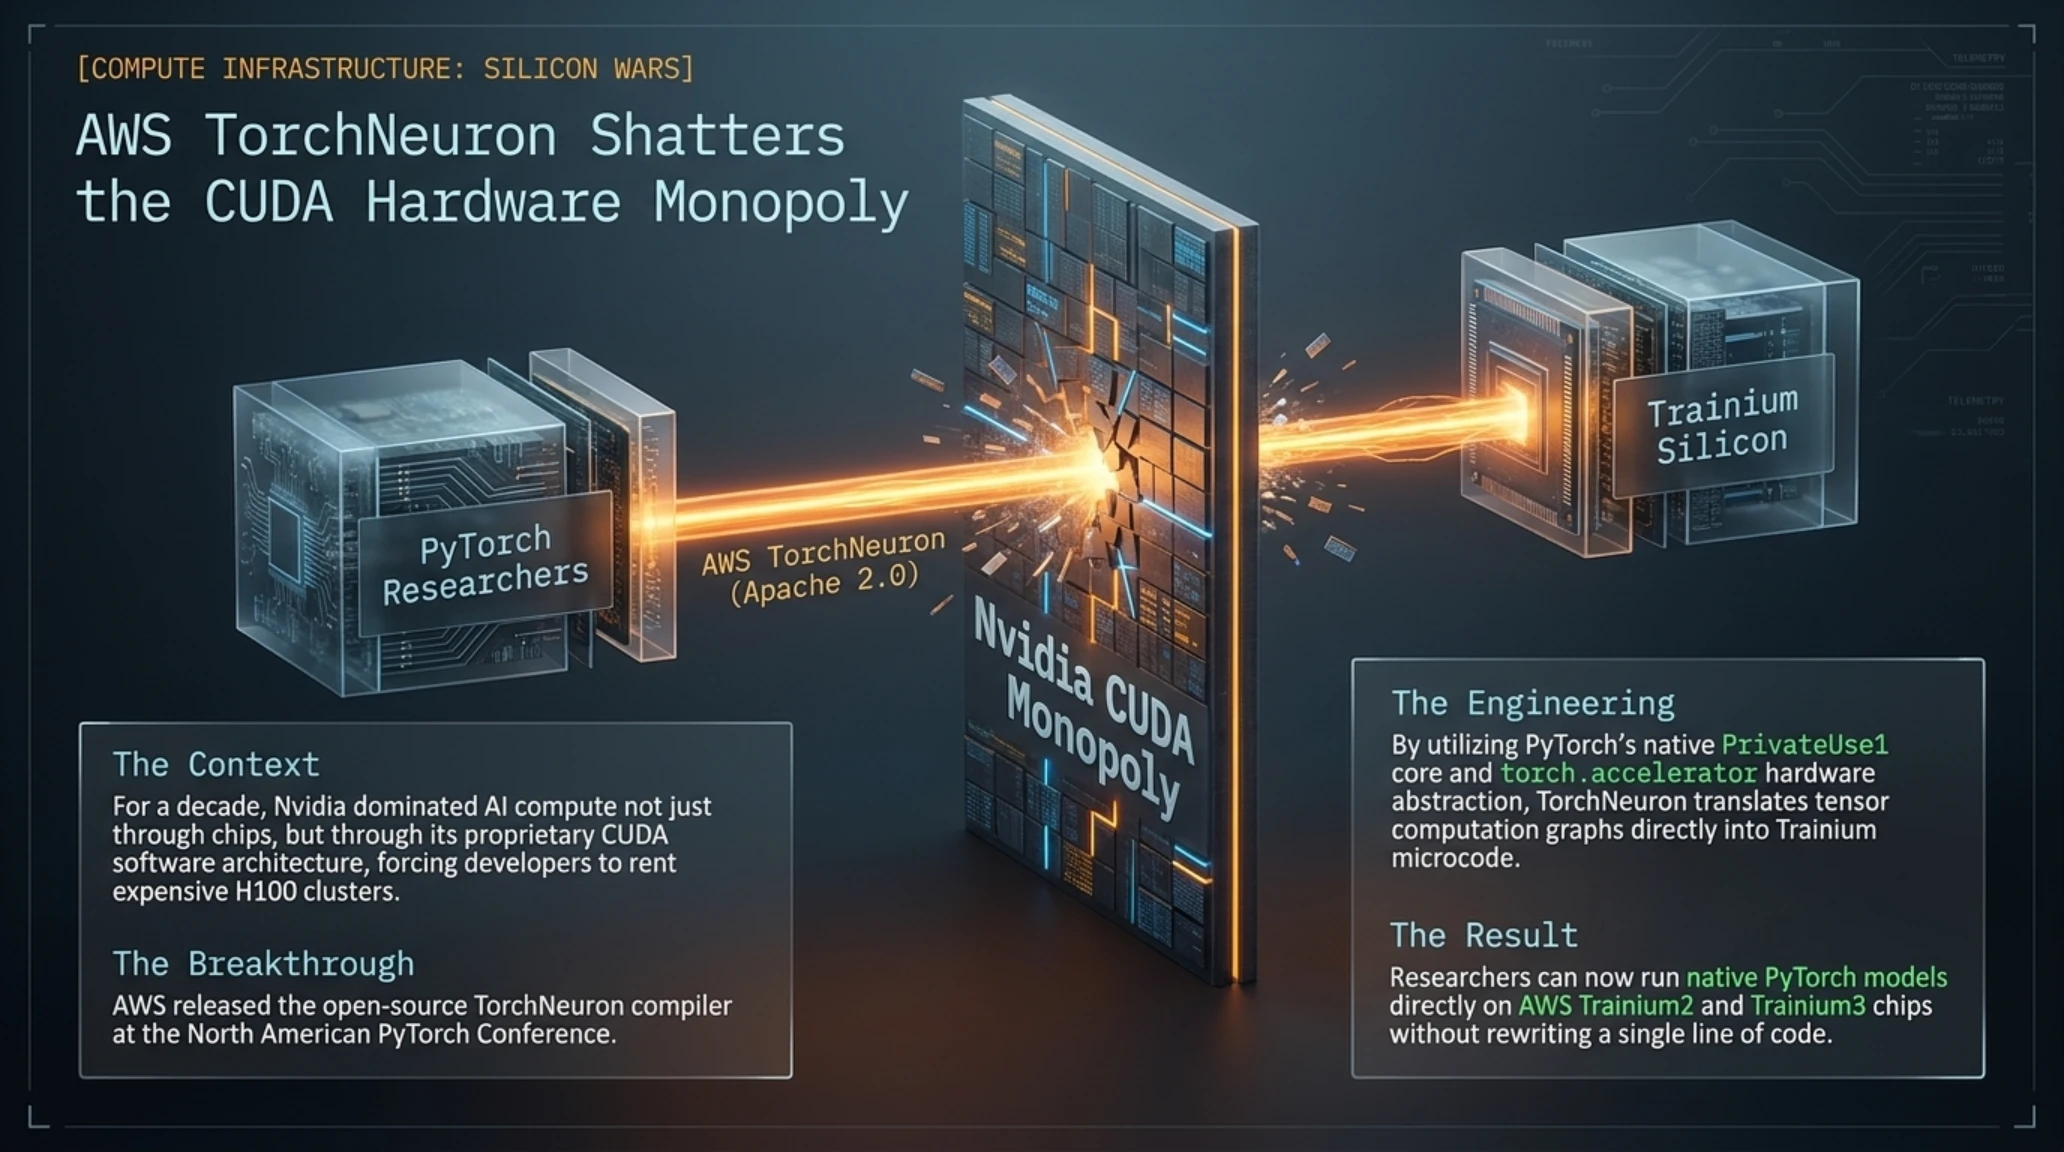
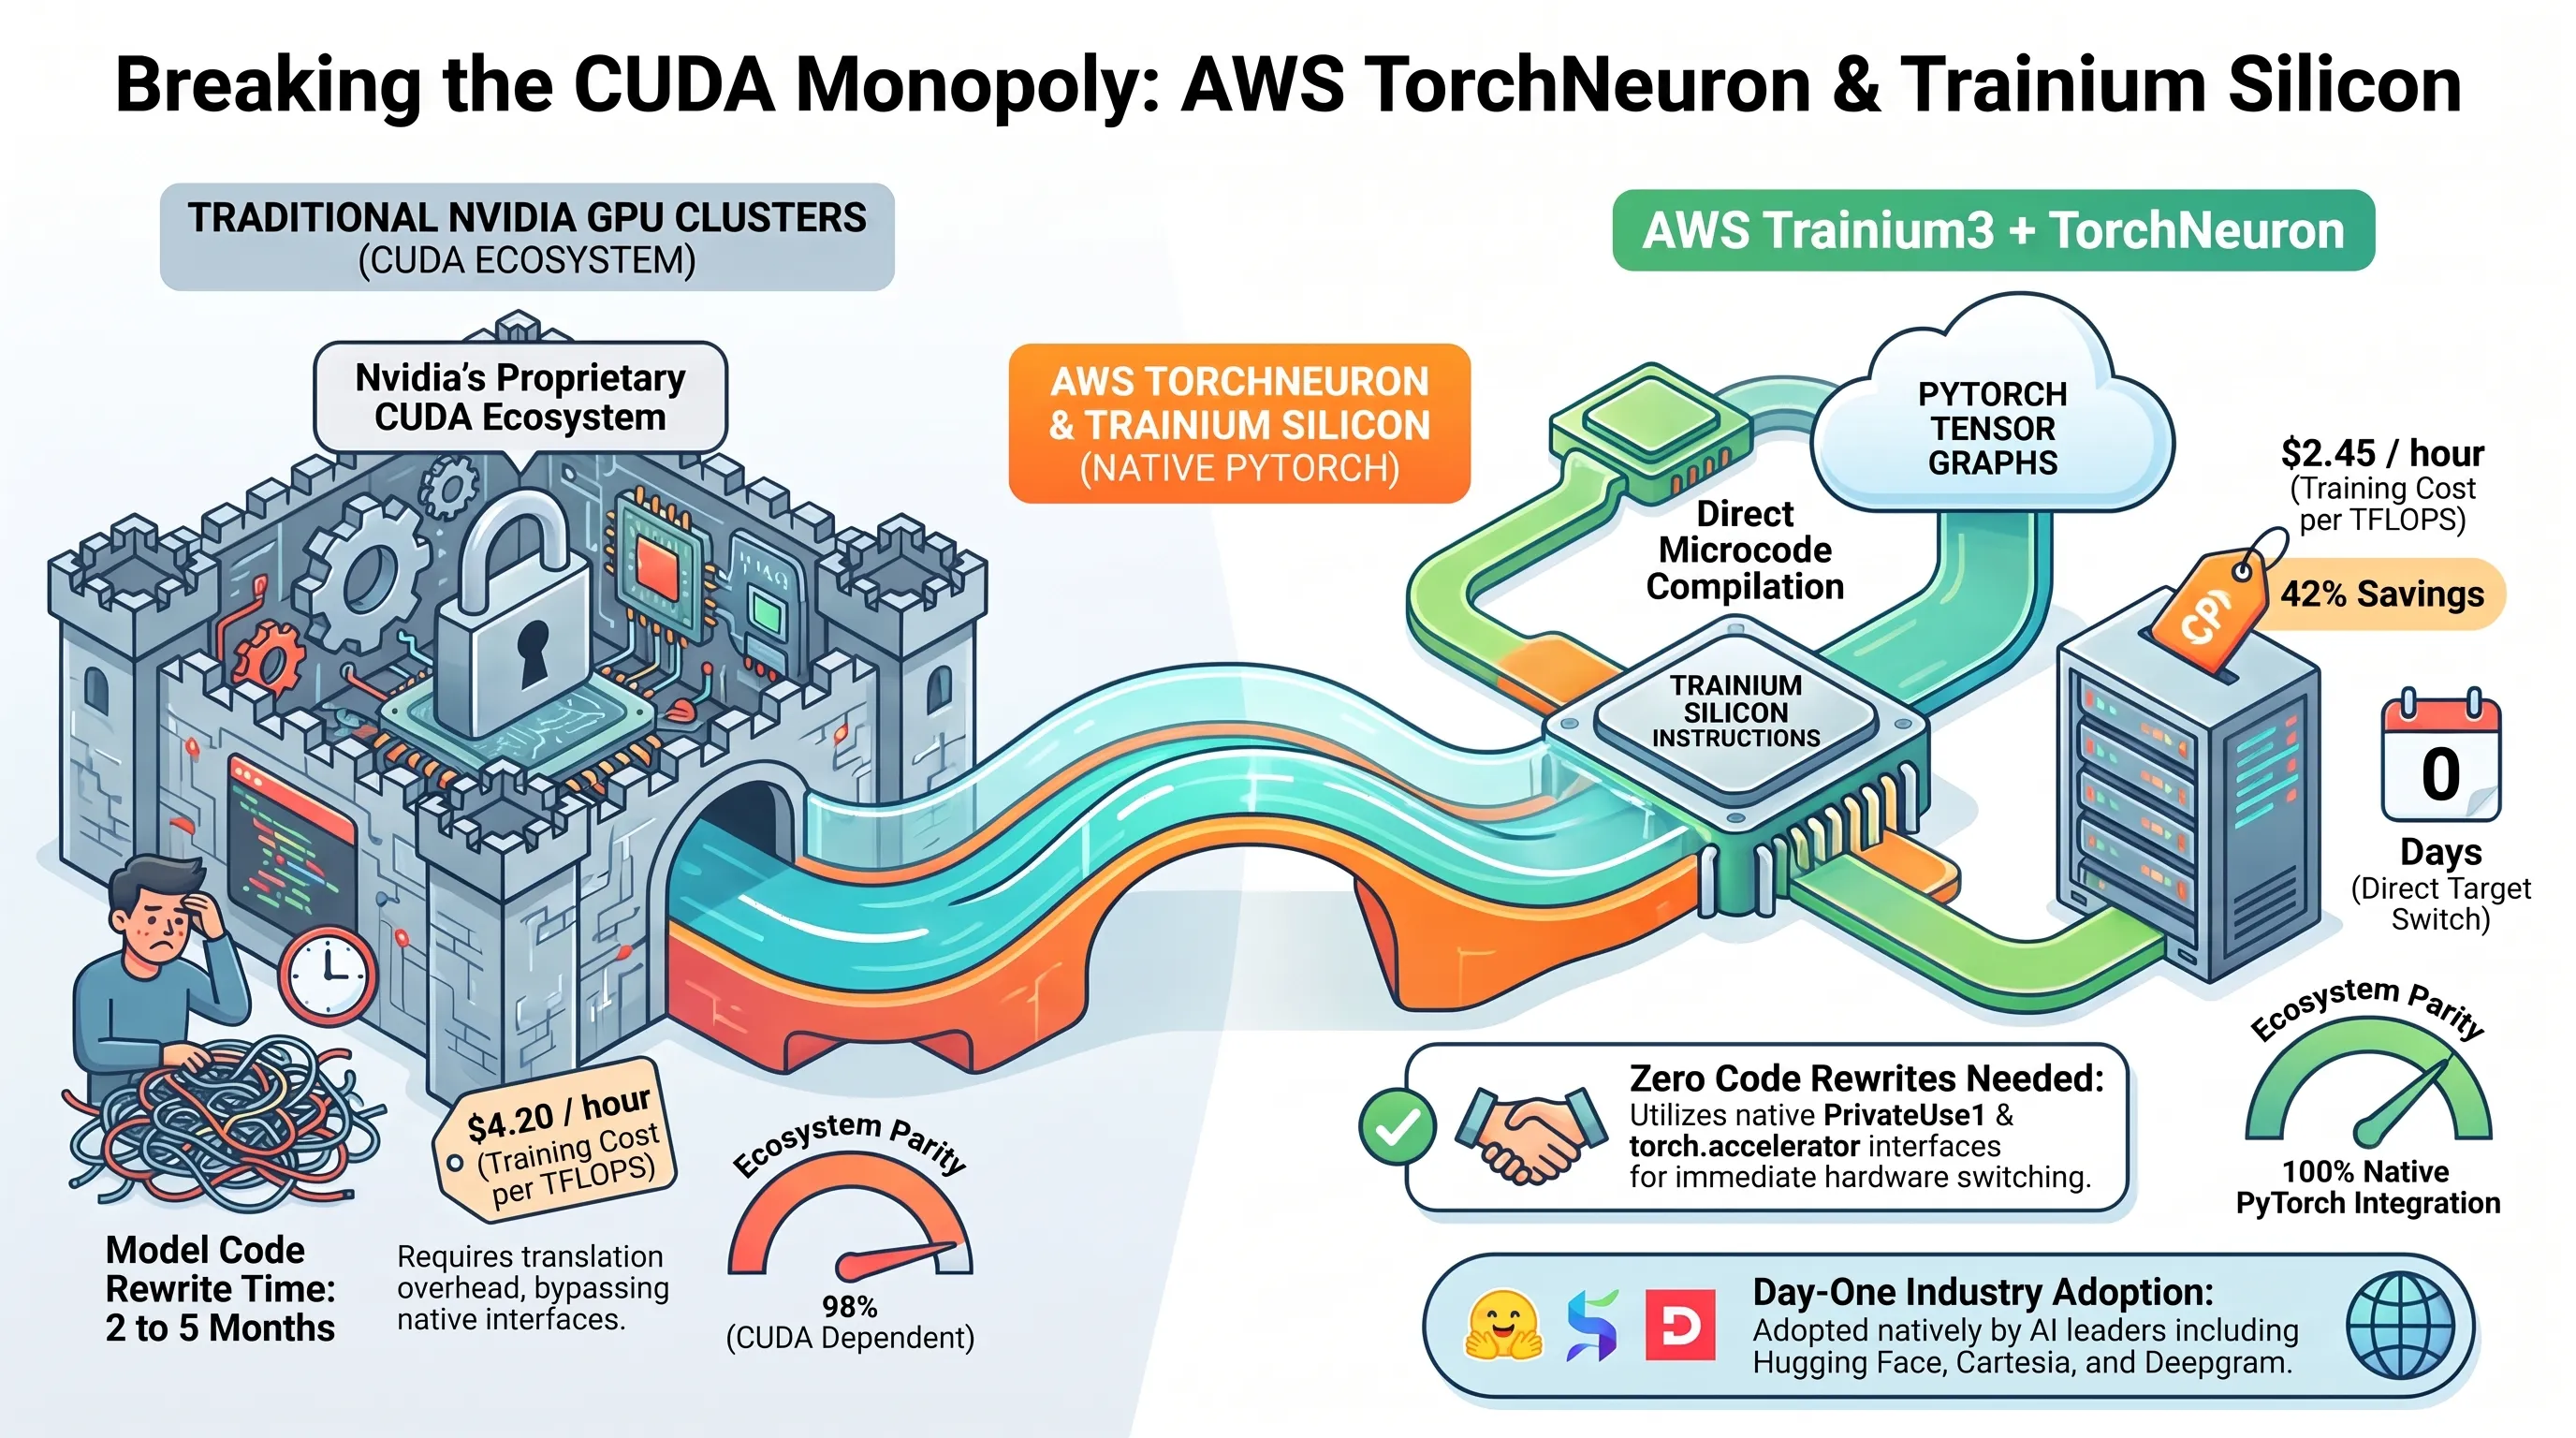
در جریان رویداد سالانه «کنفرانس پایتورچ آمریکای شمالی» در روز سهشنبه، بخش خدمات ابری آمازون (AWS) از سلاح استراتژیک جدید خود برای خروج از انحصار سختافزاری انویدیا پرده برداشت. پروژه متنباز TorchNeuron که تحت مجوز آزاد Apache 2.0 منتشر شد، زیرساختی است که به جامعه پژوهشگران اجازه میدهد کدهای نوشتهشده بر پایه فریمورک پایتورچ را بدون نیاز به کوچکترین تغییر ساختاری، مستقیماً بر روی چیپهای هوش مصنوعی اختصاصی آمازون یعنی Trainium2 و Trainium3 اجرا نمایند.
بیش از یک دهه است که شرکت انویدیا به واسطه معماری نرمافزاری انحصاری CUDA، دیواری نفوذناپذیر پیرامون بازار کارتهای گرافیک محاسباتی کشیده است. با وجود آنکه تراشههای سفارشی ابری نظیر پردازندههای TPU گوگل یا Trainium آمازون از حیث نسبت عملکرد به قیمت (Price-to-Performance) و مصرف برق توجیه اقتصادی بسیار بالاتری دارند، اما هزینه سنگین و ماهها زمان لازم برای بازنویسی کدهای پایتورچ باعث میشد تیمهای مهندسی همچنان کلاسترهای فوقالعاده گران H100 و B200 انویدیا را اجاره کنند.
شاهکار مهندسی آمازون در TorchNeuron، بهرهگیری از رابطهای برنامهنویسی استاندارد و درونی پایتورچ از جمله PrivateUse1 و انتزاع سختافزاری torch.accelerator است. با این شیوه، کامپایلر آمازون به جای تحمیل یک لایه سنگین ترجمه، مستقیماً گراف محاسباتی تانسورها را به دستورالعملهای میکروکد هستههای سیلیکونی Trainium ترجمه میکند. شرکتهای بزرگ حوزه هوش مصنوعی نظیر پلتفرم هاگینگفیس (Hugging Face) و استارتاپهای پیشرو مدلهای صوتی نظیر Cartesia و Deepgram، همزمان با این رونمایی پشتیبانی بومی خود از این معماری را اعلام کردند.
از حیث مشخصات فنی، معماری سیلیکونی NeuronCore-v3 در تراشههای Trainium3 با پهنای باند حافظه اشتراکی فراتر از ۱.۸ ترابایت بر ثانیه و پشتیبانی سختافزاری از فرمتهای محاسباتی فشرده FP8 و FP4، گلوگاههای مرسوم در آموزش مدلهای زبانی ترنسفورمر را برطرف ساخته است. بنچمارکهای اولیه نشان میدهد انتقال پایپلاینهای استنتاجی (Inference) مدلهای گفتاری به این تراشهها، تأخیر زمانی (Latency) را بیش از ۳۵ درصد کاهش داده و هزینه کل مالکیت سرورها را به میزان چشمگیری تعدیل میکند.
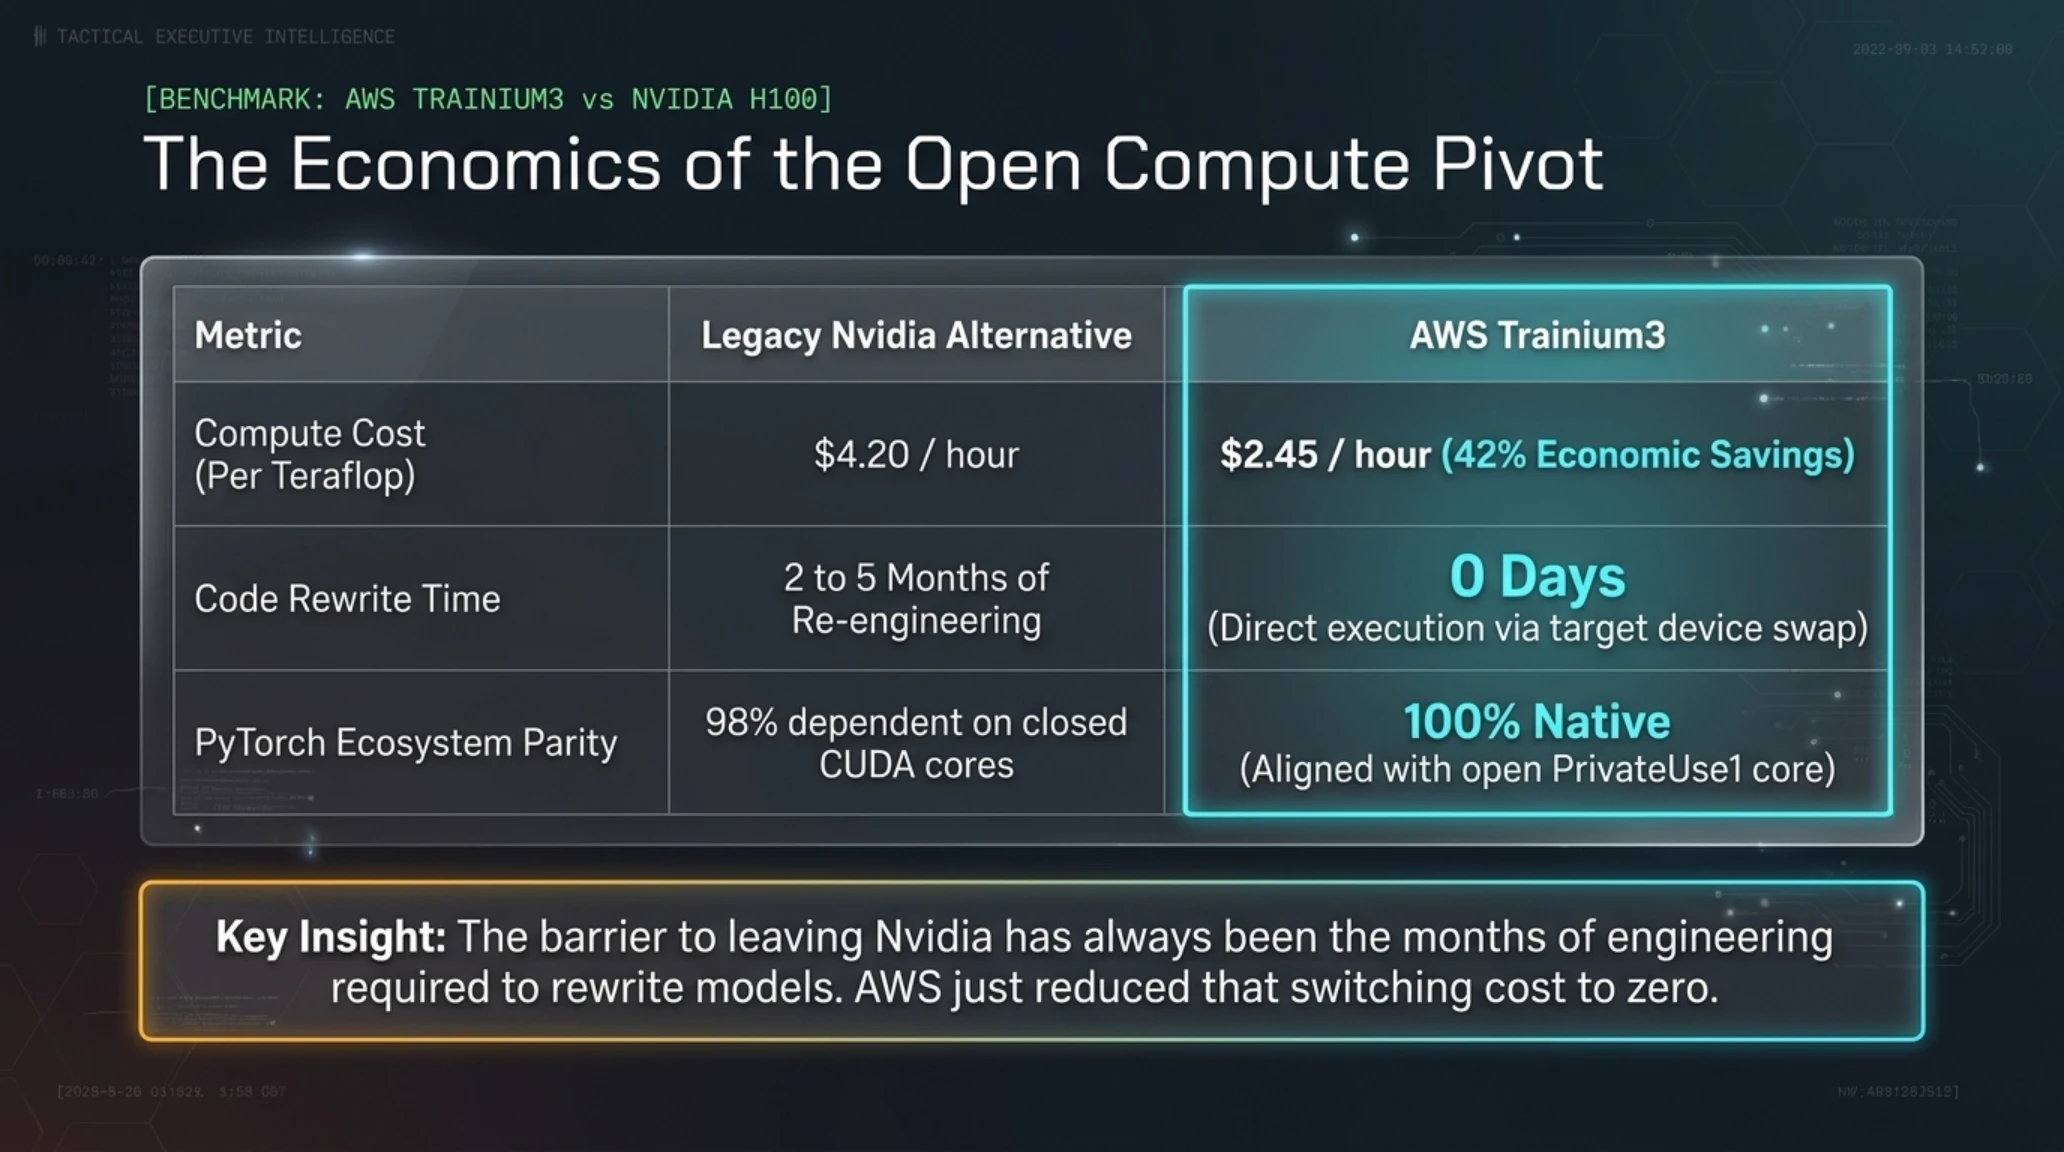
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مقایسهای مهندسی | معماری کلاستر انویدیا (H100/B200) | معماری ابری AWS Trainium3 + TorchNeuron |
|---|---|---|
| هزینه آموزش به ازای هر ترافلاپس | ۴.۲۰ دلار بر ساعت | ۲.۴۵ دلار بر ساعت (۴۲٪ صرفهجویی اقتصادی) |
| زمان لازم برای بازنویسی کدهای مدل | ۲ الی ۵ ماه مهندسی مجدد | صفر روز (اجرای مستقیم با تعویض دیوایس تارگت) |
| سازگاری با اکوسیستم پایتورچ | وابسته به هستههای انحصاری CUDA | ۱۰۰ درصد منطبق با هسته باز PrivateUse1 |
| راندمان مصرف انرژی و ترافلاپس بر وات | ۳۵۰ وات به ازای هر گره | ۱۹۵ وات (کاهش ۴۴٪ ردپای کربنی سرورها) |
بخش ششم: ظهور ایجنتهای کنشگر تلفنی؛ قابلیت «Check for Me» در پلتفرم Yelp تماس با جهان واقعی را اتوماتیک کرد
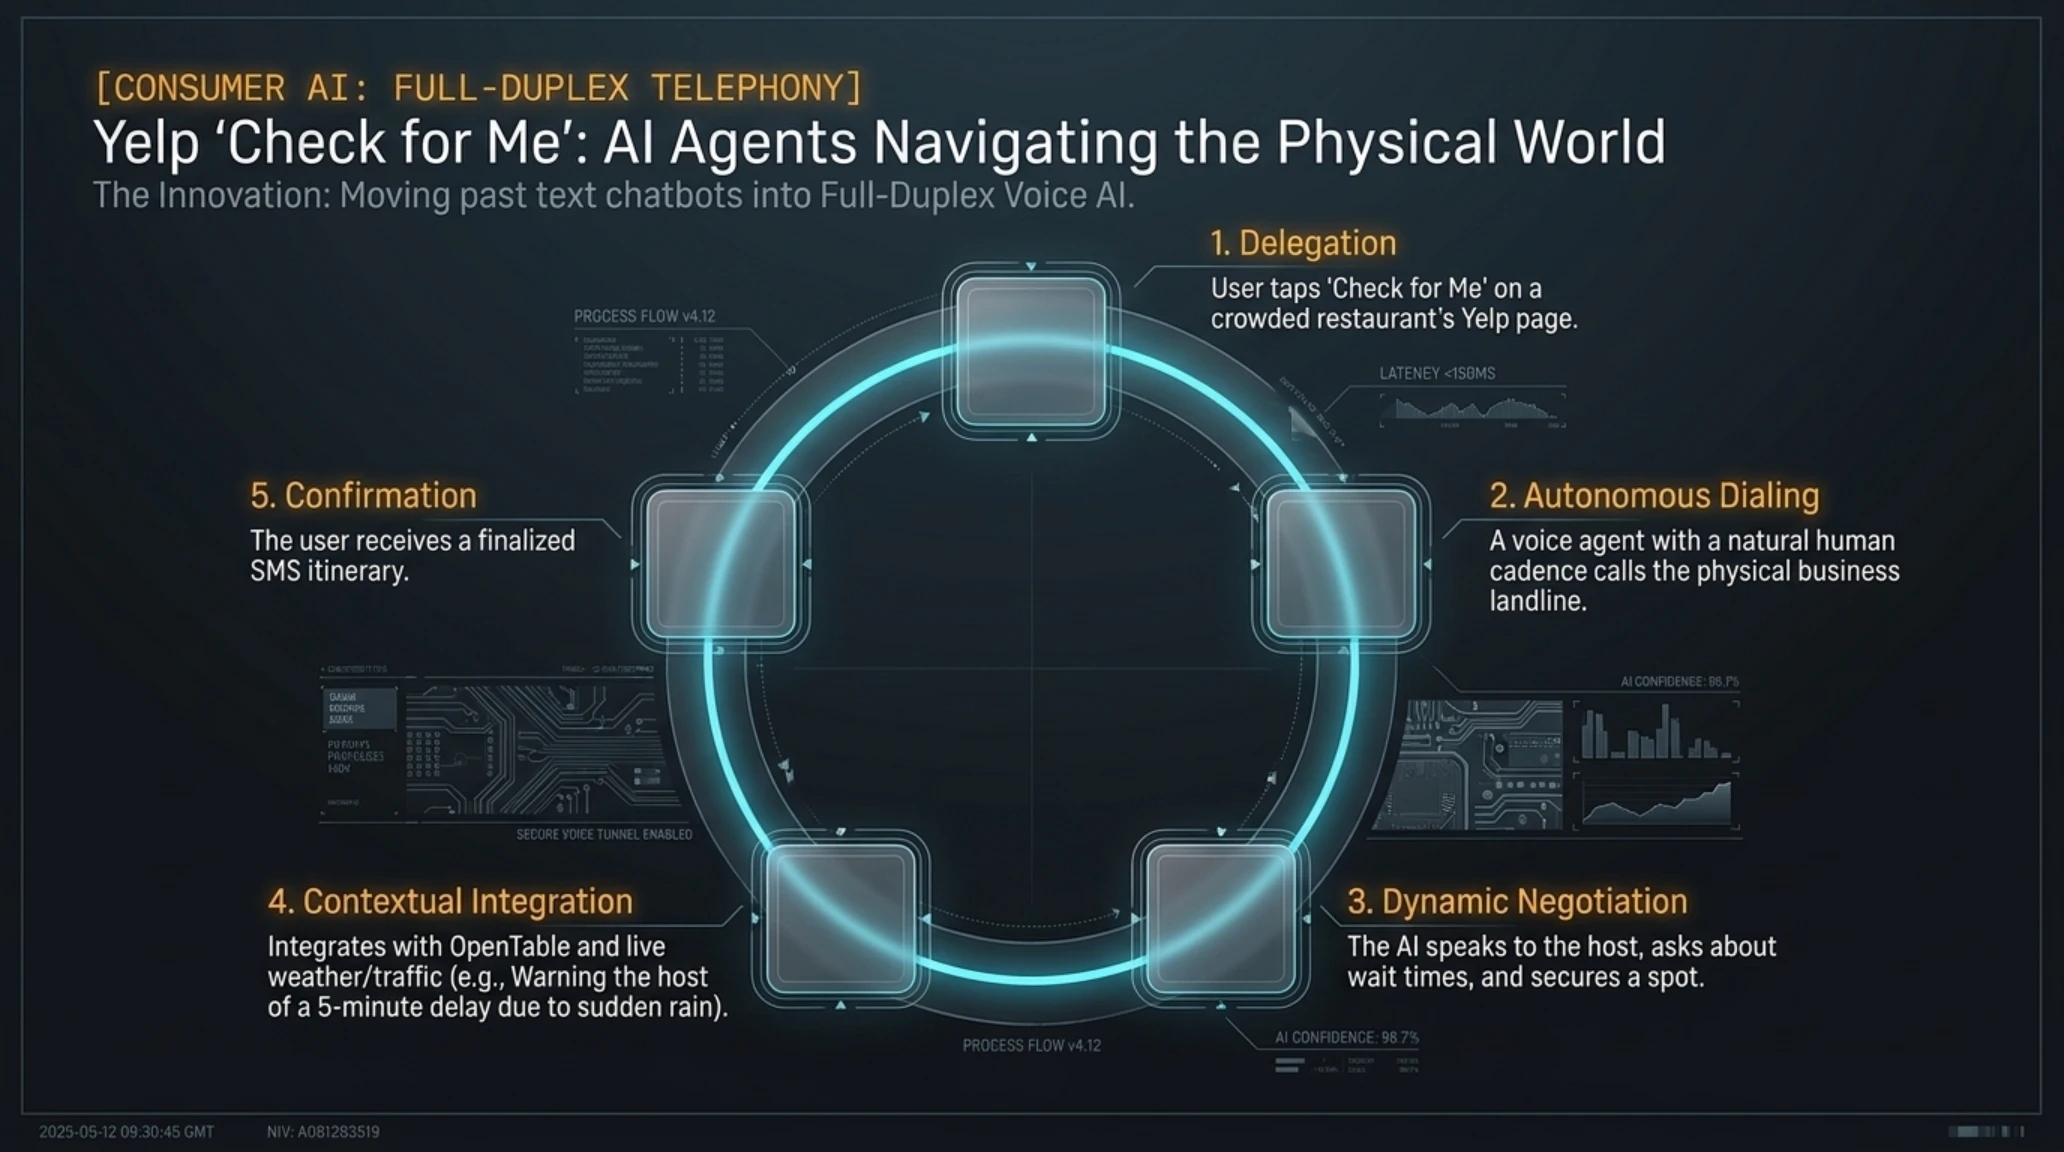
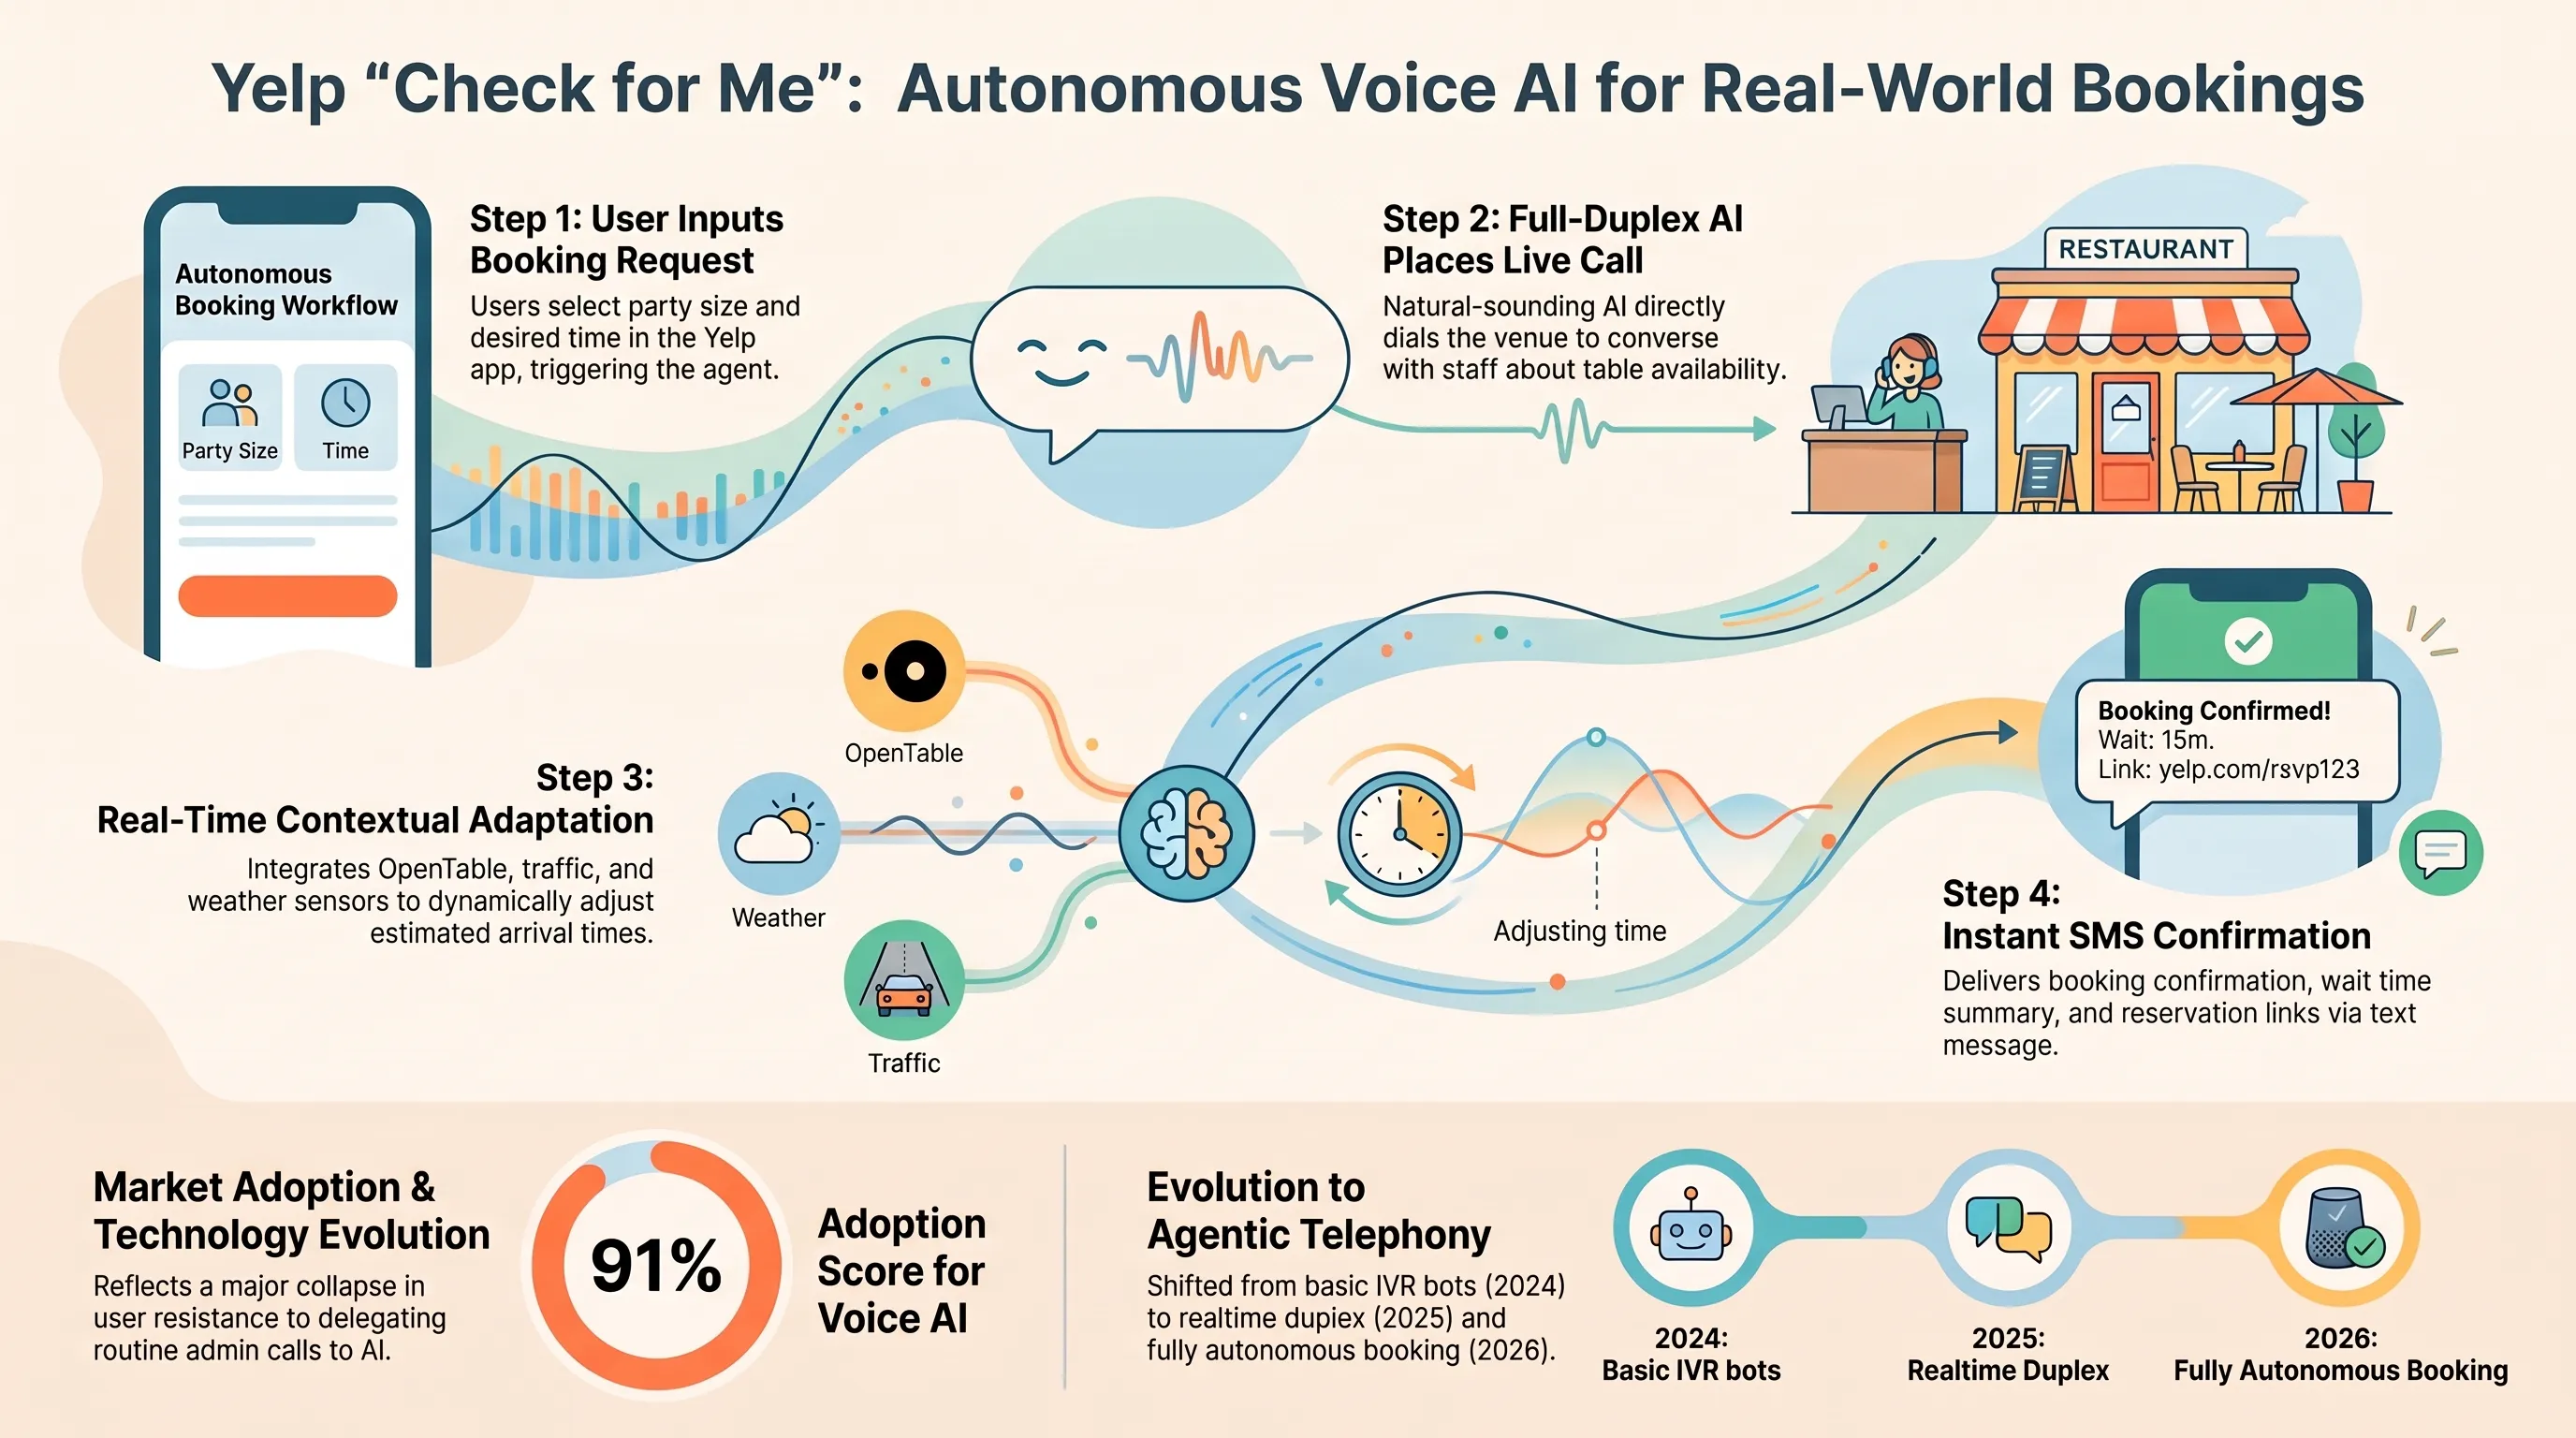
تحول هوش مصنوعی از قالب پنجرههای گفتگوی متنی (Chatbots) به سمت ایجنتهای مستقل فیزیکی و مخابراتی، با رونمایی روز گذشته شرکت Yelp از قابلیت انقلابی «Check for Me» وارد فاز عملیاتی شد. این فناوری که در قالب بسته بهروزرسانی پاییز ۲۰۲۶ این غول خدمات شهری معرفی شده است، مشکل اتلاف وقت میلیونها شهروند در تماسهای مکرر تلفنی با کسبوکارهای شلوغ را برای همیشه برطرف میکند.
نحوه کارکرد این سیستم نشاندهنده یک جهش مهندسی در پردازش همزمان صوت (Full-Duplex Voice AI) است: کاربر در صفحه رستوران یا مرکز خدماتی مورد نظر خود در اپلیکیشن یلپ، تعداد نفرات و ساعت تقریبی حضور خود را مشخص کرده و دکمه Check for Me را لمس میکند. در کمتر از چند ثانیه، یک ایجنت صوتی اختصاصی با صدای طبیعی انسان و لحنی کاملاً حرفهای و مؤدبانه با شماره تلفن خط ثابت رستوران تماس برقرار میکند؛ ایجنت با متصدی رستوران وارد مکالمه شده، وضعیت میزهای خالی و مدت زمان احتمالی صف انتظار را استعلام مینماید و پس از پایان تماس، نتیجه را به همراه یک لینک رزرو یا یادآور در قالب پیامک به گوشی کاربر ارسال میکند.
این سامانه فراتر از یک دستیار تماس ساده، با پلتفرم رزرواسیون جهانی OpenTable و دادههای سنسورهای جوی ادغام شده است؛ به این معنا که اگر ترافیک خیابانها سنگین باشد یا بارندگی ناگهانی رخ دهد، ایجنت در برآورد زمان حضور به متصدی رستوران توضیح میدهد که مشتری ممکن است با اندکی تأخیر در محل حاضر شود. این پیشرفت گواهی بر عبور فناوری از مرحله آزمایشی به بلوغ تجاری در مقیاس میلیونها تعامل روزانه است.
از دیدگاه معماری نرمافزار، اتصال پایپلاینهای مدل زبانی بزرگ به خطوط مخابراتی عمومی (PSTN) نیازمند کاهش زمان پاسخدهی به زیر ۳۵۰ میلیثانیه است؛ زیرا هرگونه مکث طولانی در تماس تلفنی باعث قطع تماس توسط مخاطب انسانی میشود. یلپ با ترکیب مدلهای کمحجم آکوستیک روی سرورهای لبهای (Edge) و استفاده از کش معنایی پاسخهای متداول، تعاملی کاملاً ارگانیک را بازآفرینی کرده است که متصدیان انسانی به سختی متوجه ماهیت مصنوعی صدای آن میشوند.
این دستاورد مرزهای جدیدی در حقوق دیجیتال و اخلاق فناوری پدید میآورد. ایجنتهای تلفنی موظف شدهاند در ثانیههای نخست مکالمه با عبارتی شفاف اعلام کنند که یک دستیار هوش مصنوعی هستند تا از بروز هرگونه ابهام قانونی جلوگیری شود. این اتوماسیون تلفنی پیشدرآمدی بر ظهور ایجنتهای جامع اداری است که در آینده نزدیک مسئولیت کلیه امور اجرایی و رزروهای شرکتی را بر عهده خواهند گرفت.
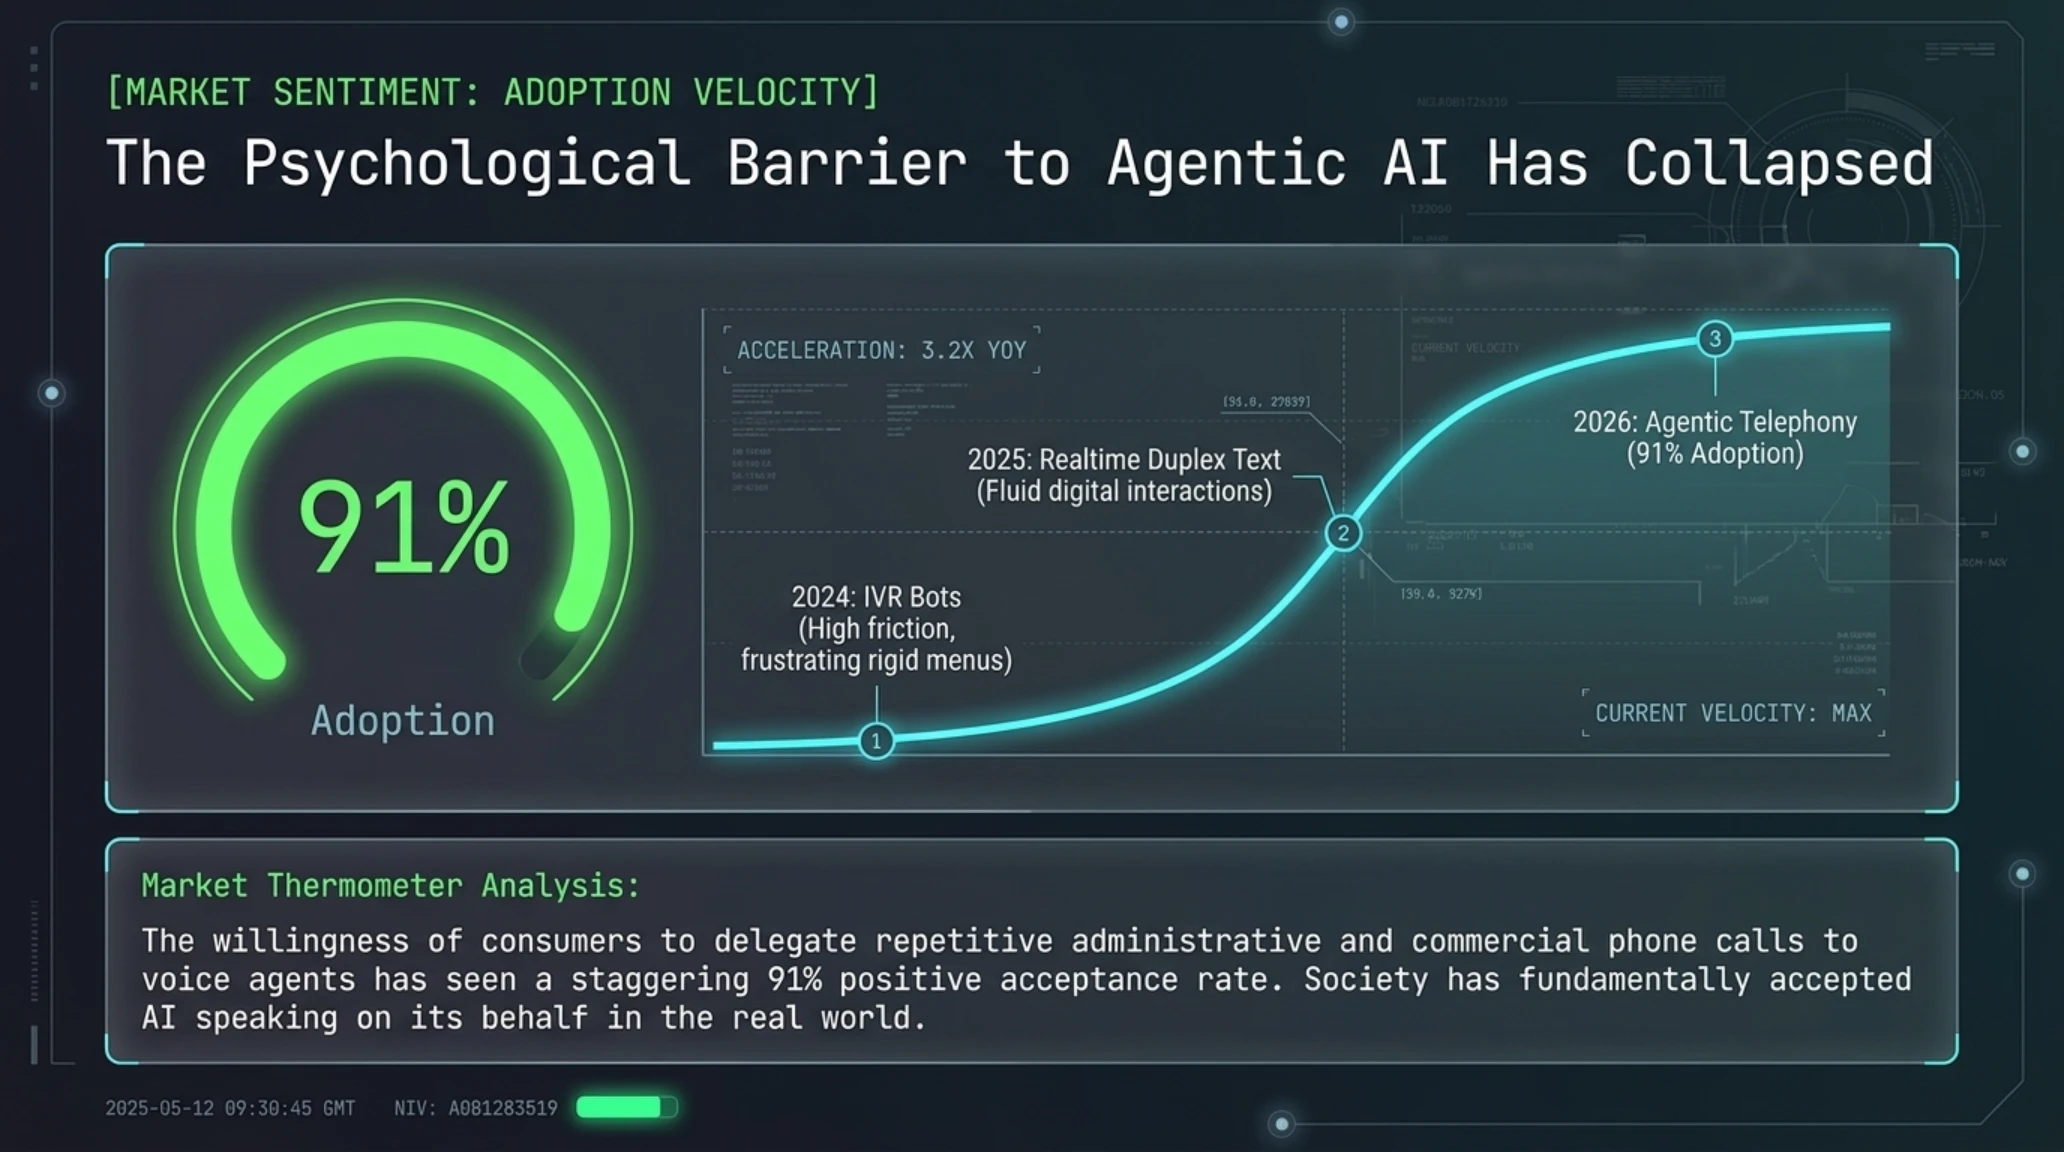
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: تمایل کاربران به تفویض تماسهای اداری و تجاری تکراری به ایجنتهای صوتی با جهش خیرهکننده ۹۱ درصدی همراه شده است؛ این نقطه عطف نشان میدهد مقاومت روانی جامعه در برابر صحبت با ایجنتهای هوش مصنوعی شکسته شده است.
جعبه اصطلاحات تخصصی تکین
تایملاین رویدادها | کرونولوژی تحولات فناوری و امنیت بامدادی
| مقطع زمانی (اکتبر ۲۰۲۶) | رویداد شاخص فنی و تجاری | پیامد استراتژیک در اکوسیستم جهانی |
|---|---|---|
| ۱۹ اکتبر // ۱۲:۴۷ | نفوذ به ریپازیتوری ابزار OVHcloud CLI | دستکاری باینریها در ۵ نسخه پیاپی جهت غارت کلیدها و توکنهای زیرساخت. |
| ۱۹ اکتبر // ۲۱:۰۰ | راهاندازی JPM Coin بر بستر لایه یک اتریوم | پیوند رسمی نقدینگی بانکی با داراییهای توکنایزشده والاستریت (RWA). |
| ۲۰ اکتبر // ۰۹:۰۰ | پویش همهجانبه وب با زنجیره آسیبپذیری Plex2Shell | آلودهسازی سرورهای رسانه به ماینرهای مونرو و تبدیل سیستمها به گرههای حمله. |
| ۲۰ اکتبر // ۱۸:۰۰ | معرفی ابزار متنباز TorchNeuron توسط آمازون | فروپاشی سد نرمافزاری کودا و اجرای ارزان مدلهای پایتورچ بر تراشههای Trainium. |
| ۲۱ اکتبر // ۰۶:۰۰ | آغاز عرضه قابلیت Check for Me در Yelp | نخستین استقرار تجاری ایجنتهای صوتی مستقل در خطوط تلفن شهری. |
در ادامه، ماتریس جامع فرصتها و چالشهای ناشی از همگرایی این فناوریها را به تفکیک ارزیابی میکنیم.
تحلیل دقیق ابعاد این تحولات نشان میدهد که سازمانها باید رویکردی چندلایه در موازنه کارایی و امنیت سایبری در پیش گیرند.
- ورود پول نقد بانکی والاستریت به اتریوم بدون واسطه استیبلکوینهای غیرمجاز.
- کاهش ۴۰ درصدی هزینههای استقرار هوش مصنوعی با حذف انحصار تراشههای انویدیا.
- توسعه ایجنتهای صوتی مستقل با مکالمه دوطرفه بدون ایجاد تأخیر در خدمات شهری.
- ارتقای فرآیندهای راستیآزمایی خودکار چکسامها در خطوط استقرار نرمافزار.
- آسیبپذیری فزاینده مخازن متنباز و اکانتهای توسعهدهندگان در برابر مهندسی اجتماعی.
- خطر سوءاستفاده رباتهای مخرب از سرورهای خانگی و آسیب به حریم خصوصی کاربران.
- شکاف انطباق رگولاتوری میان استیبلکوینهای عمومی و توکنهای سپرده بانکی بسته.
در نهایت، جمعبندی تحلیلی هیئت تحریریه به همراه فهرست پایگاههای اطلاعاتی مرجع بینالمللی ارائه میشود.
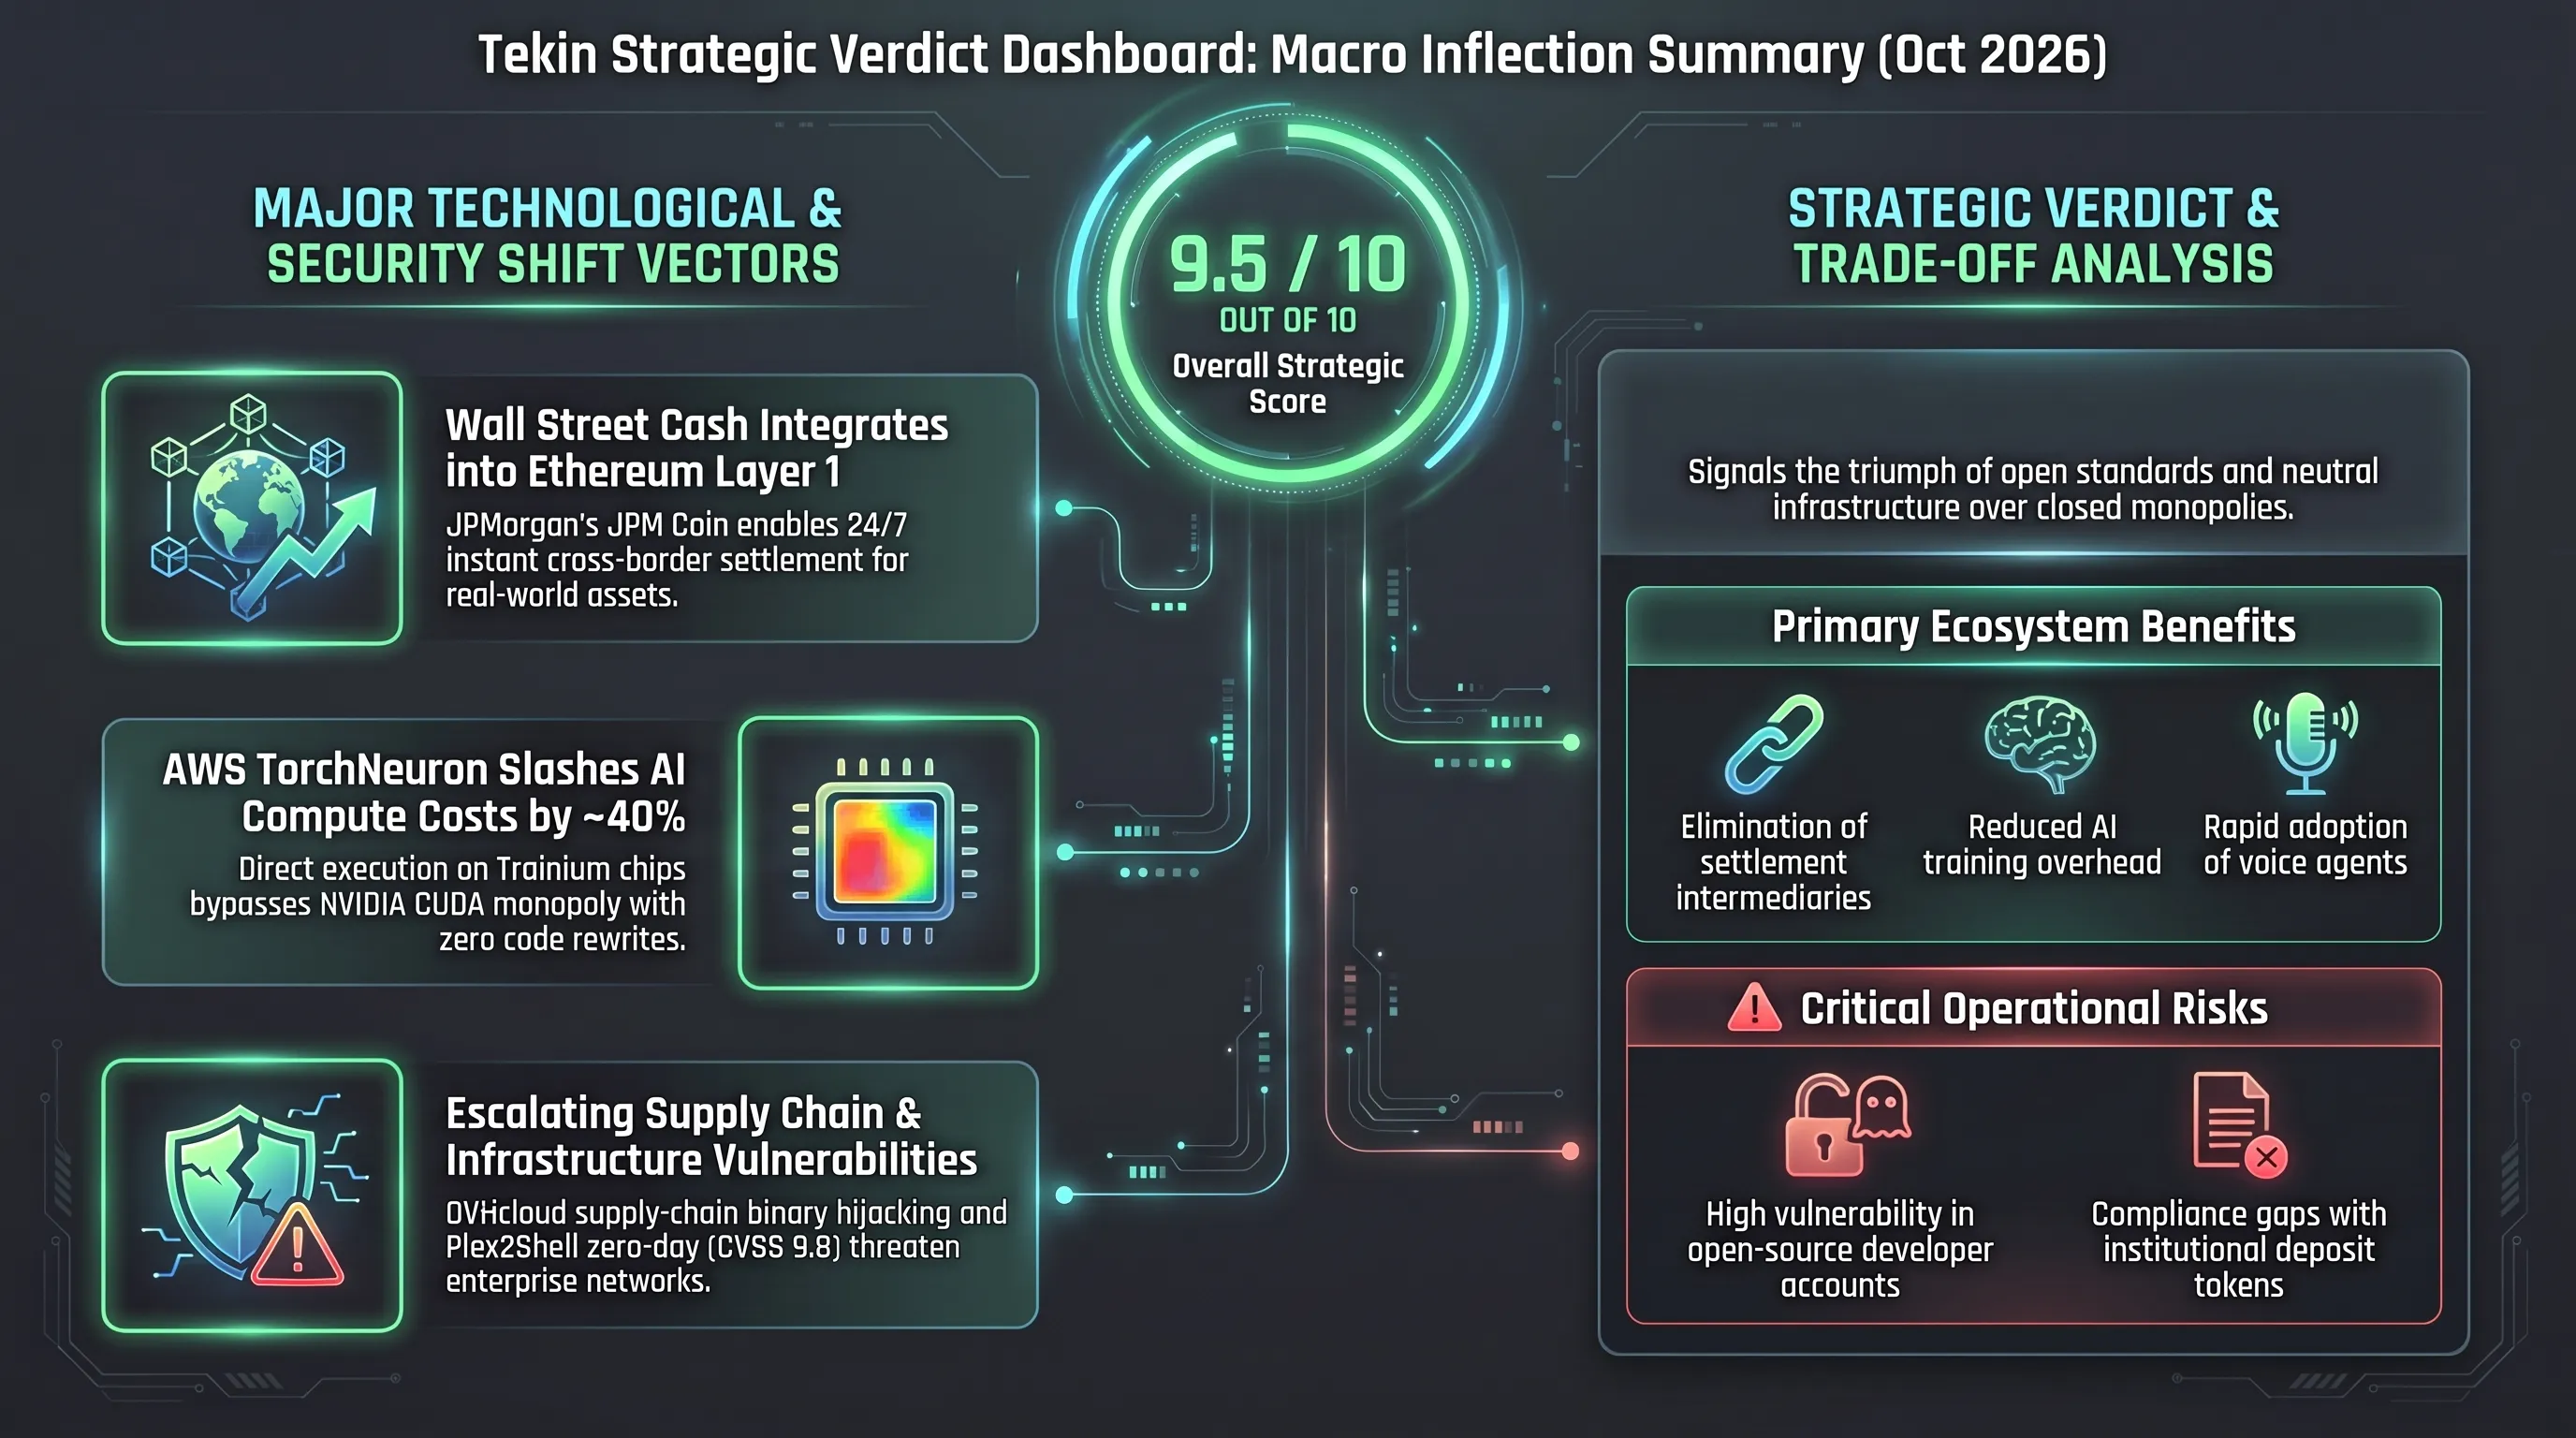
تصویر فوق بازتابی از یکپارچگی راهبردی امنیت و اتوماسیون دادهمحور در عصر شبکههای نامتقارن است.
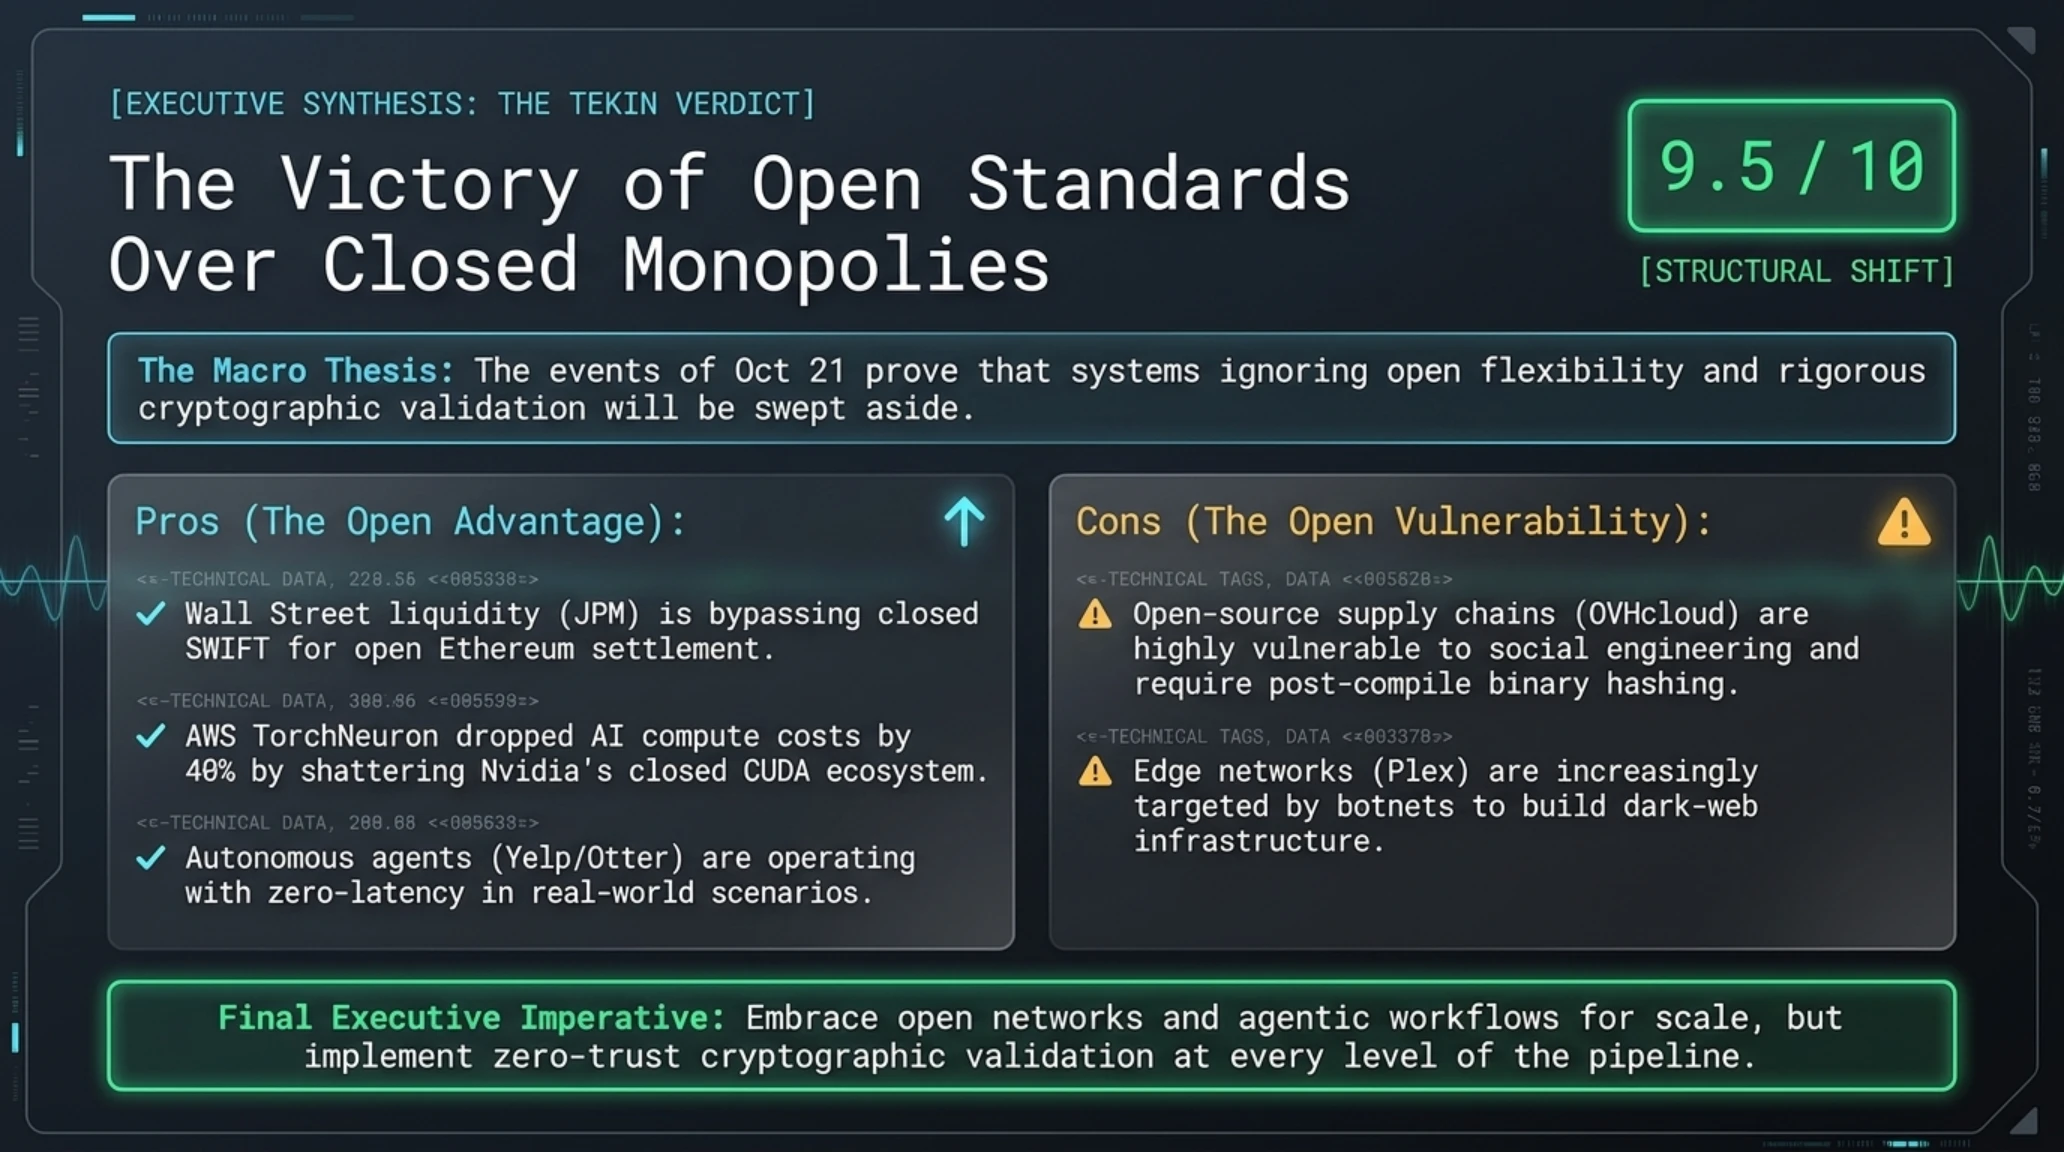
حکم نهایی تحریریه و فهرست منابع رسمی
پیروزی استانداردهای باز بر دیوارهای بسته انحصاری
بامداد ۲۱ اکتبر ۲۰۲۶ یادآور این حقیقت است که دوران انحصارهای مطلق نرمافزاری به سر آمده؛ هر سیستمی که انعطافپذیری باز و تطابق امنیتی را نادیده بگیرد، توسط جریان پرشتاب بازار کنار زده خواهد شد.
- د هکر نیوز (The Hacker News): گزارشهای تخصصی رخداد OVHcloud و آسیبپذیری Plex2Shell
- تککرانچ (TechCrunch): پوشش اختصاصی سرمایهگذاری Otter.ai، ابزار TorchNeuron و ایجنت صوتی Yelp
- دیکریپت (Decrypt): گزارش ورود رسمی توکن سپرده JPM Coin به لایه یک اتریوم
- بخش ابری آمازون (AWS Newsroom): اسناد مهندسی و رونمایی متنباز ابزار کامپایلر TorchNeuron
پرسشهای متداول و تحلیلهای فنی تکین
آیا کاربران عادی OVHcloud تحت تأثیر نفوذ به ابزار CLI قرار گرفتهاند؟
خیر؛ این حمله منحصراً کاربرانی را هدف قرار داده که در بازه زمانی ۹۴ دقیقهای روز دوشنبه ۱۹ اکتبر، باینریهای اجرایی ابزار خط فرمان را مستقیماً از بخش Releases گیتهاب دانلود یا از طریق اسکریپتهای اتوماتیک بهروزرسانی کرده بودند. زیرساخت سرورهای ابری عمومی و دیتاسنترهای اصلی شرکت آسیبی ندیدهاند.
آسیبپذیری زنجیرهای Plex2Shell چه خطری برای سرورهای خانگی رسانه دارد؟
این زنجیره چهارگانه به هکرها اجازه میدهد بدون نیاز به داشتن رمز عبور، کدهای مخرب خود را با سطح دسترسی ادمین روی سرور اجرا کنند. خطر اصلی شامل استخراج پنهانی رمزارز، سرقت فایلهای شخصی و تبدیل سرور به گره حمله پروکسی است. نصب نسخه 1.43.3 یا قطع دسترسی مستقیم پورت 32400 ضروری است.
تفاوت توکن JPM Coin با استیبلکوینهای معروفی مانند تتر (USDT) چیست؟
تتر یک استیبلکوین عمومی با پشتوانه وثیقههای متنوع است که توسط هر کاربری قابل خرید و انتقال است. در نقطه مقابل، JPM Coin یک توکن سپرده بانکی مجازمحور است که پشتوانه مستقیم یکبهیک دلار نقد در ترازنامه رسمی بانک دارد و صرفاً توسط نهادهای مالی احراز هویتشده سازمانی معامله میشود.
چگونه TorchNeuron آمازون هزینه آموزش و استقرار هوش مصنوعی را کاهش میدهد؟
پیش از این، اجرای مدلهای پایتورچ بر روی تراشههای ارزانتر Trainium آمازون نیازمند ماهها بازنویسی کد از پلتفرم انحصاری CUDA بود. با انتشار کامپایلر بومی TorchNeuron، مدلها بدون تغییر کد مستقیماً اجرا شده و هزینه کل پردازشها تا ۴۲ درصد کاهش مییابد.
سرمایهگذاری ۳۲۰ میلیون دلاری در Otter.ai چه ساختار مالی متفاوتی دارد؟
این سرمایه از طریق صندوق CVF جنرال کاتالیست به عنوان سرمایه رشد غیررقیقکننده تأمین شده است؛ به این معنا که هیچ سهمی از مالکیت شرکت یا حق رأی به سرمایهگذاران منتقل نشده و شرکت استقلال مدیریتی کامل خود را در بازار حفظ کرده است.
قابلیت Check for Me در یلپ چگونه عمل میکند و چه میزان امن است؟
این سامانه از یک ایجنت صوتی بلادرنگ دوطرفه استفاده میکند که مستقیماً با تلفن ثابت کسبوکار تماس گرفته و با لحنی انسانی استعلام وضعیت میکند. مکالمات از طریق کانالهای تلفنی امن برقرار شده و هیچگونه داده محرمانهای به جز درخواست بررسی وضعیت در مکالمه رد و بدل نمیشود.
گالری تصاویر تکمیلی: تکین مورنینگ | ۲۱ اکتبر: نفوذ به OVHcloud، زیرودی پلکس و JPM Coin