تکین آنالیز | شبنامه استراتژیک ۲۵ مهر: زلزله فرار از هایپروایزر در لینوکس، تسخیر زیرودی بیاندتراست و پروژه هادار
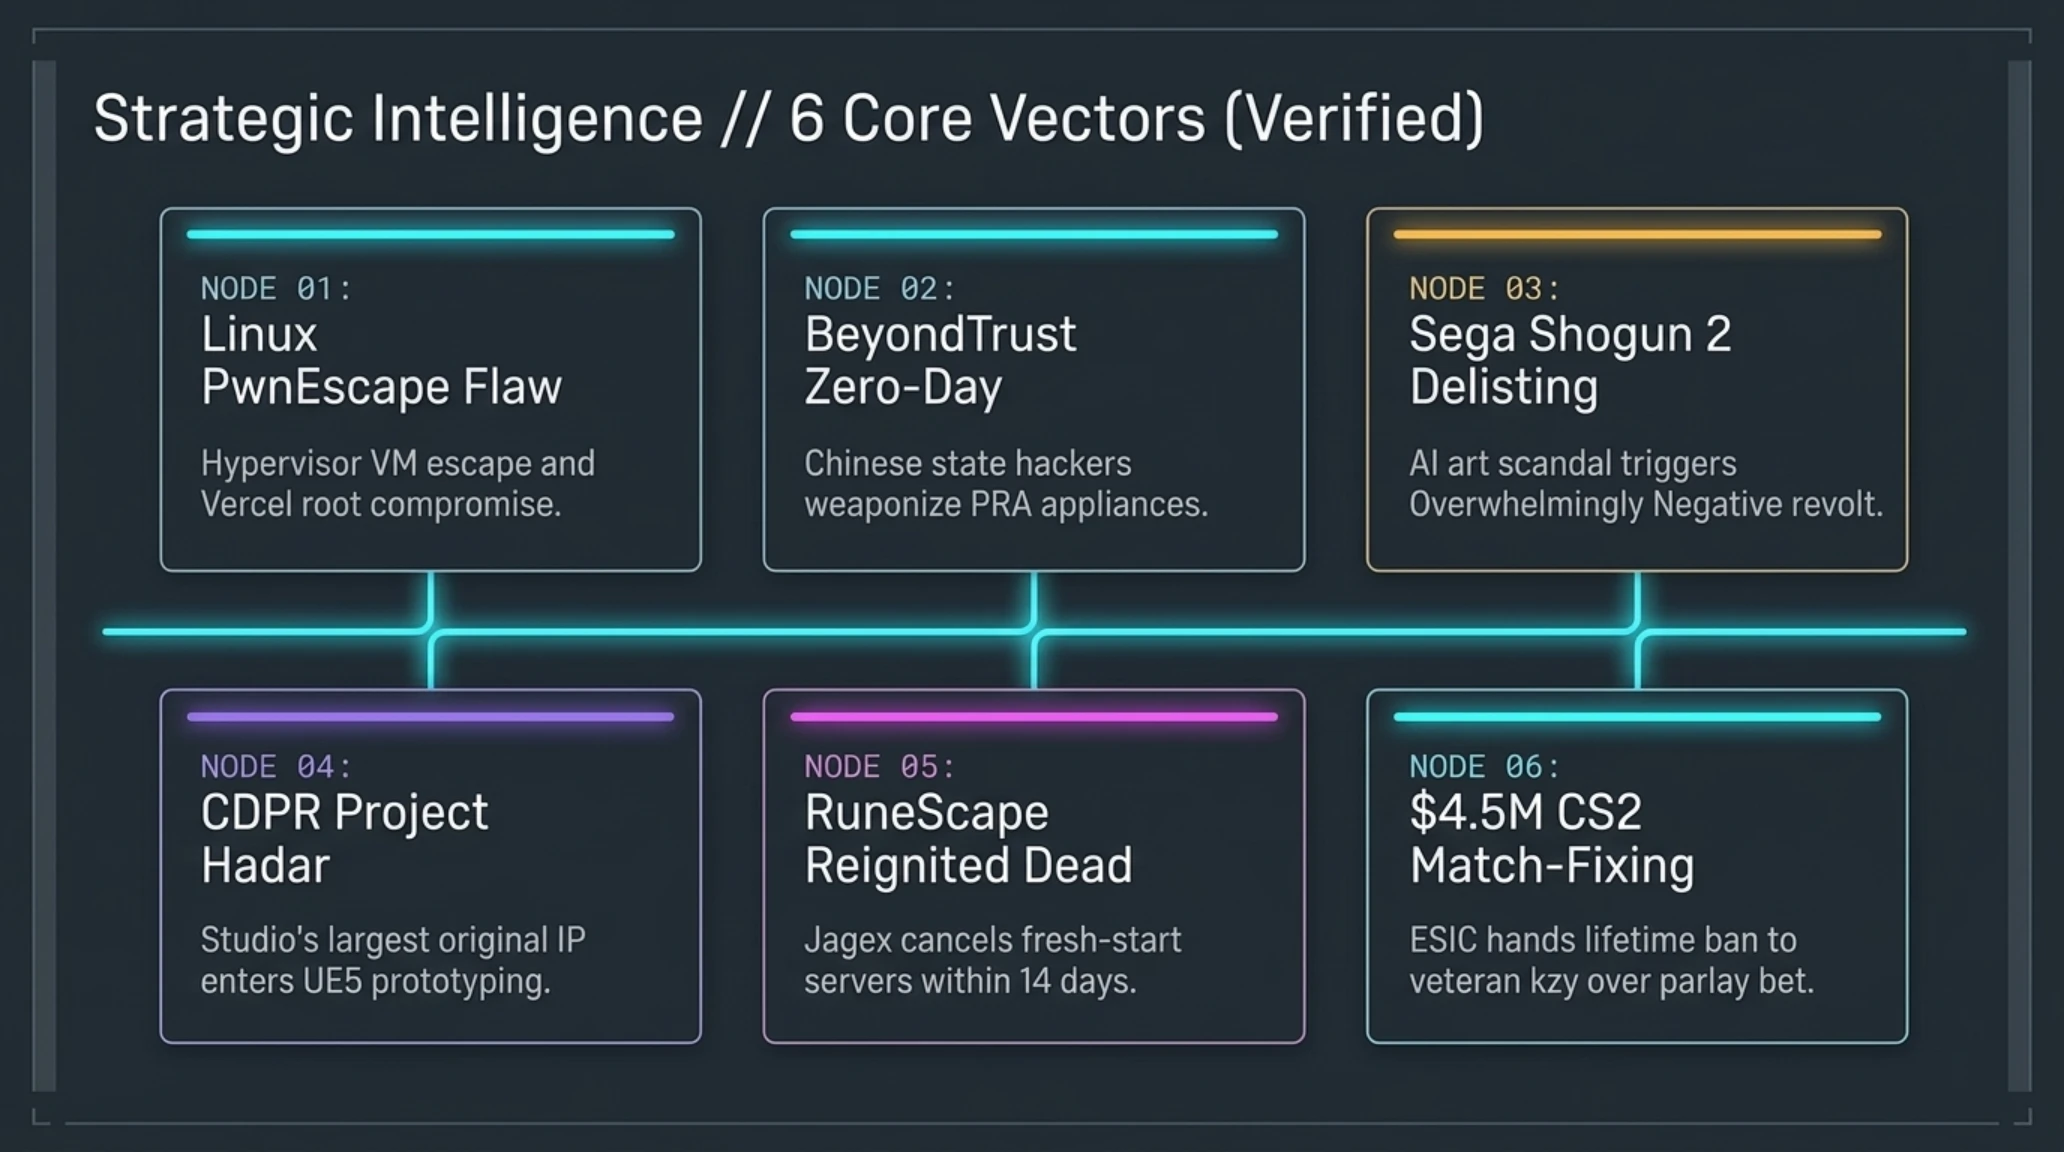
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
شکست دیوارهای پولادین هایپروایزر؛ کالبدشکافی آسیبپذیری بحرانی PwnEscape در کرنل لینوکس و تسخیر روت ورسل
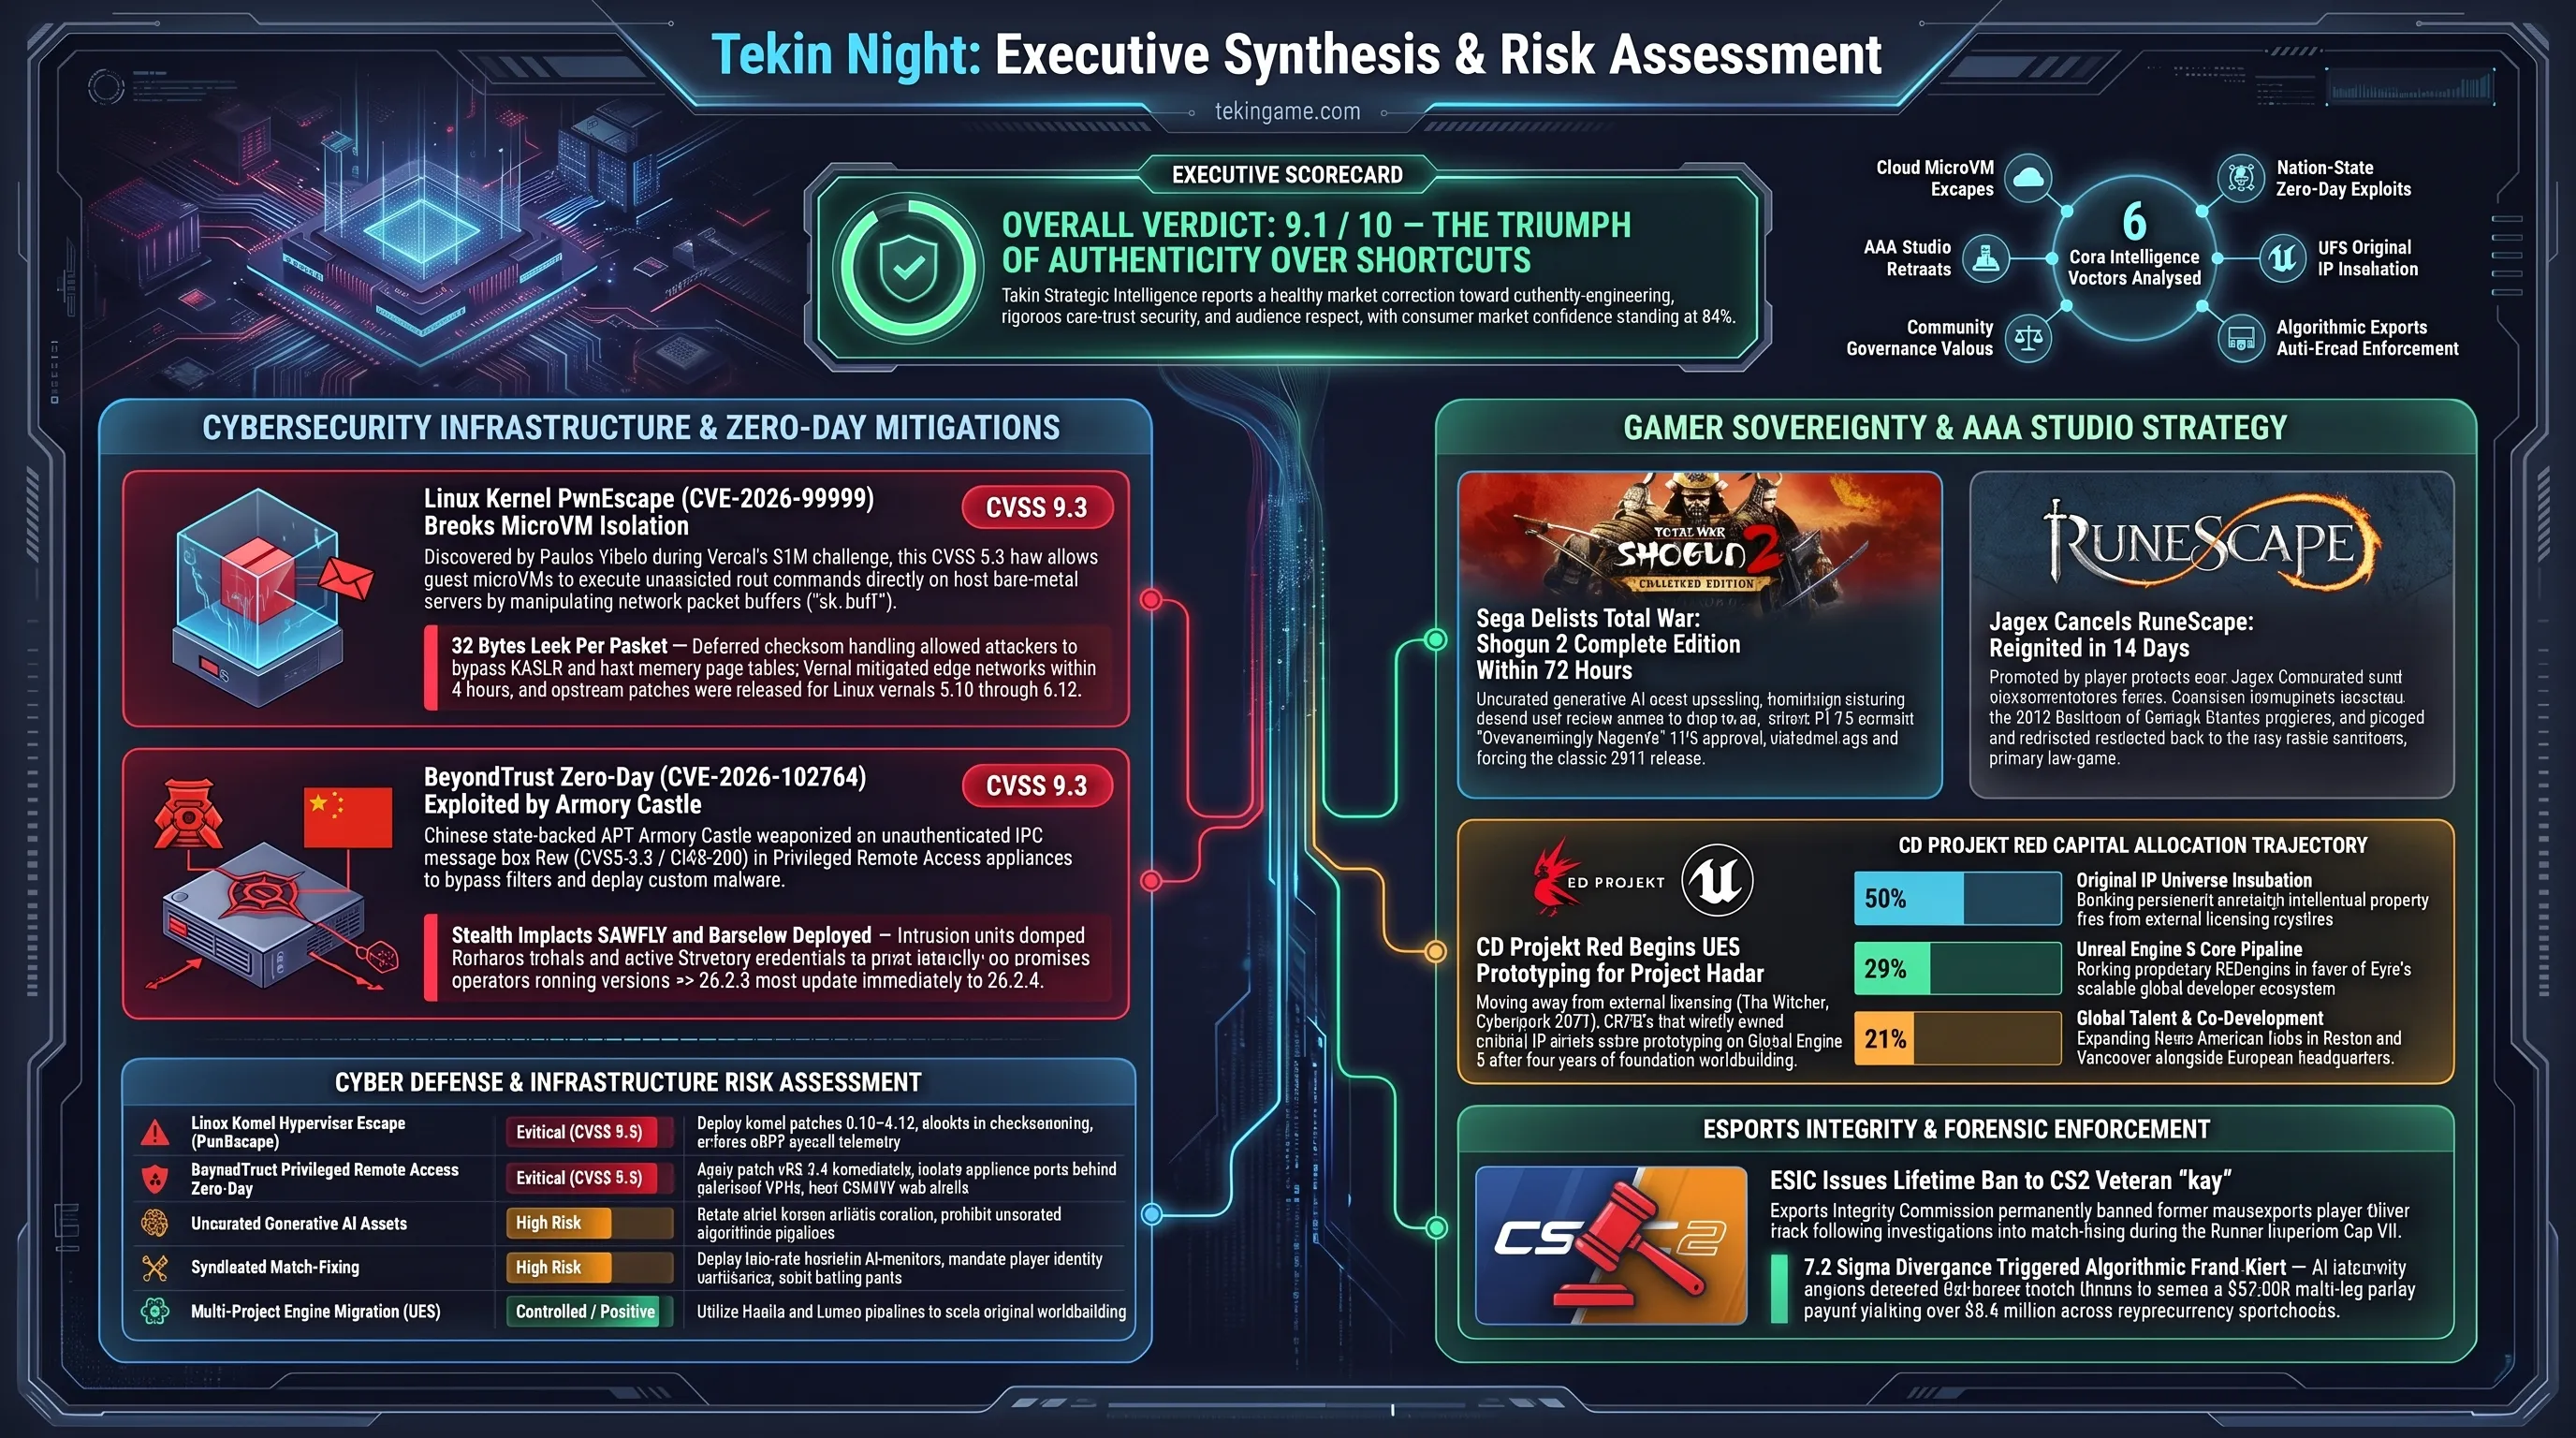
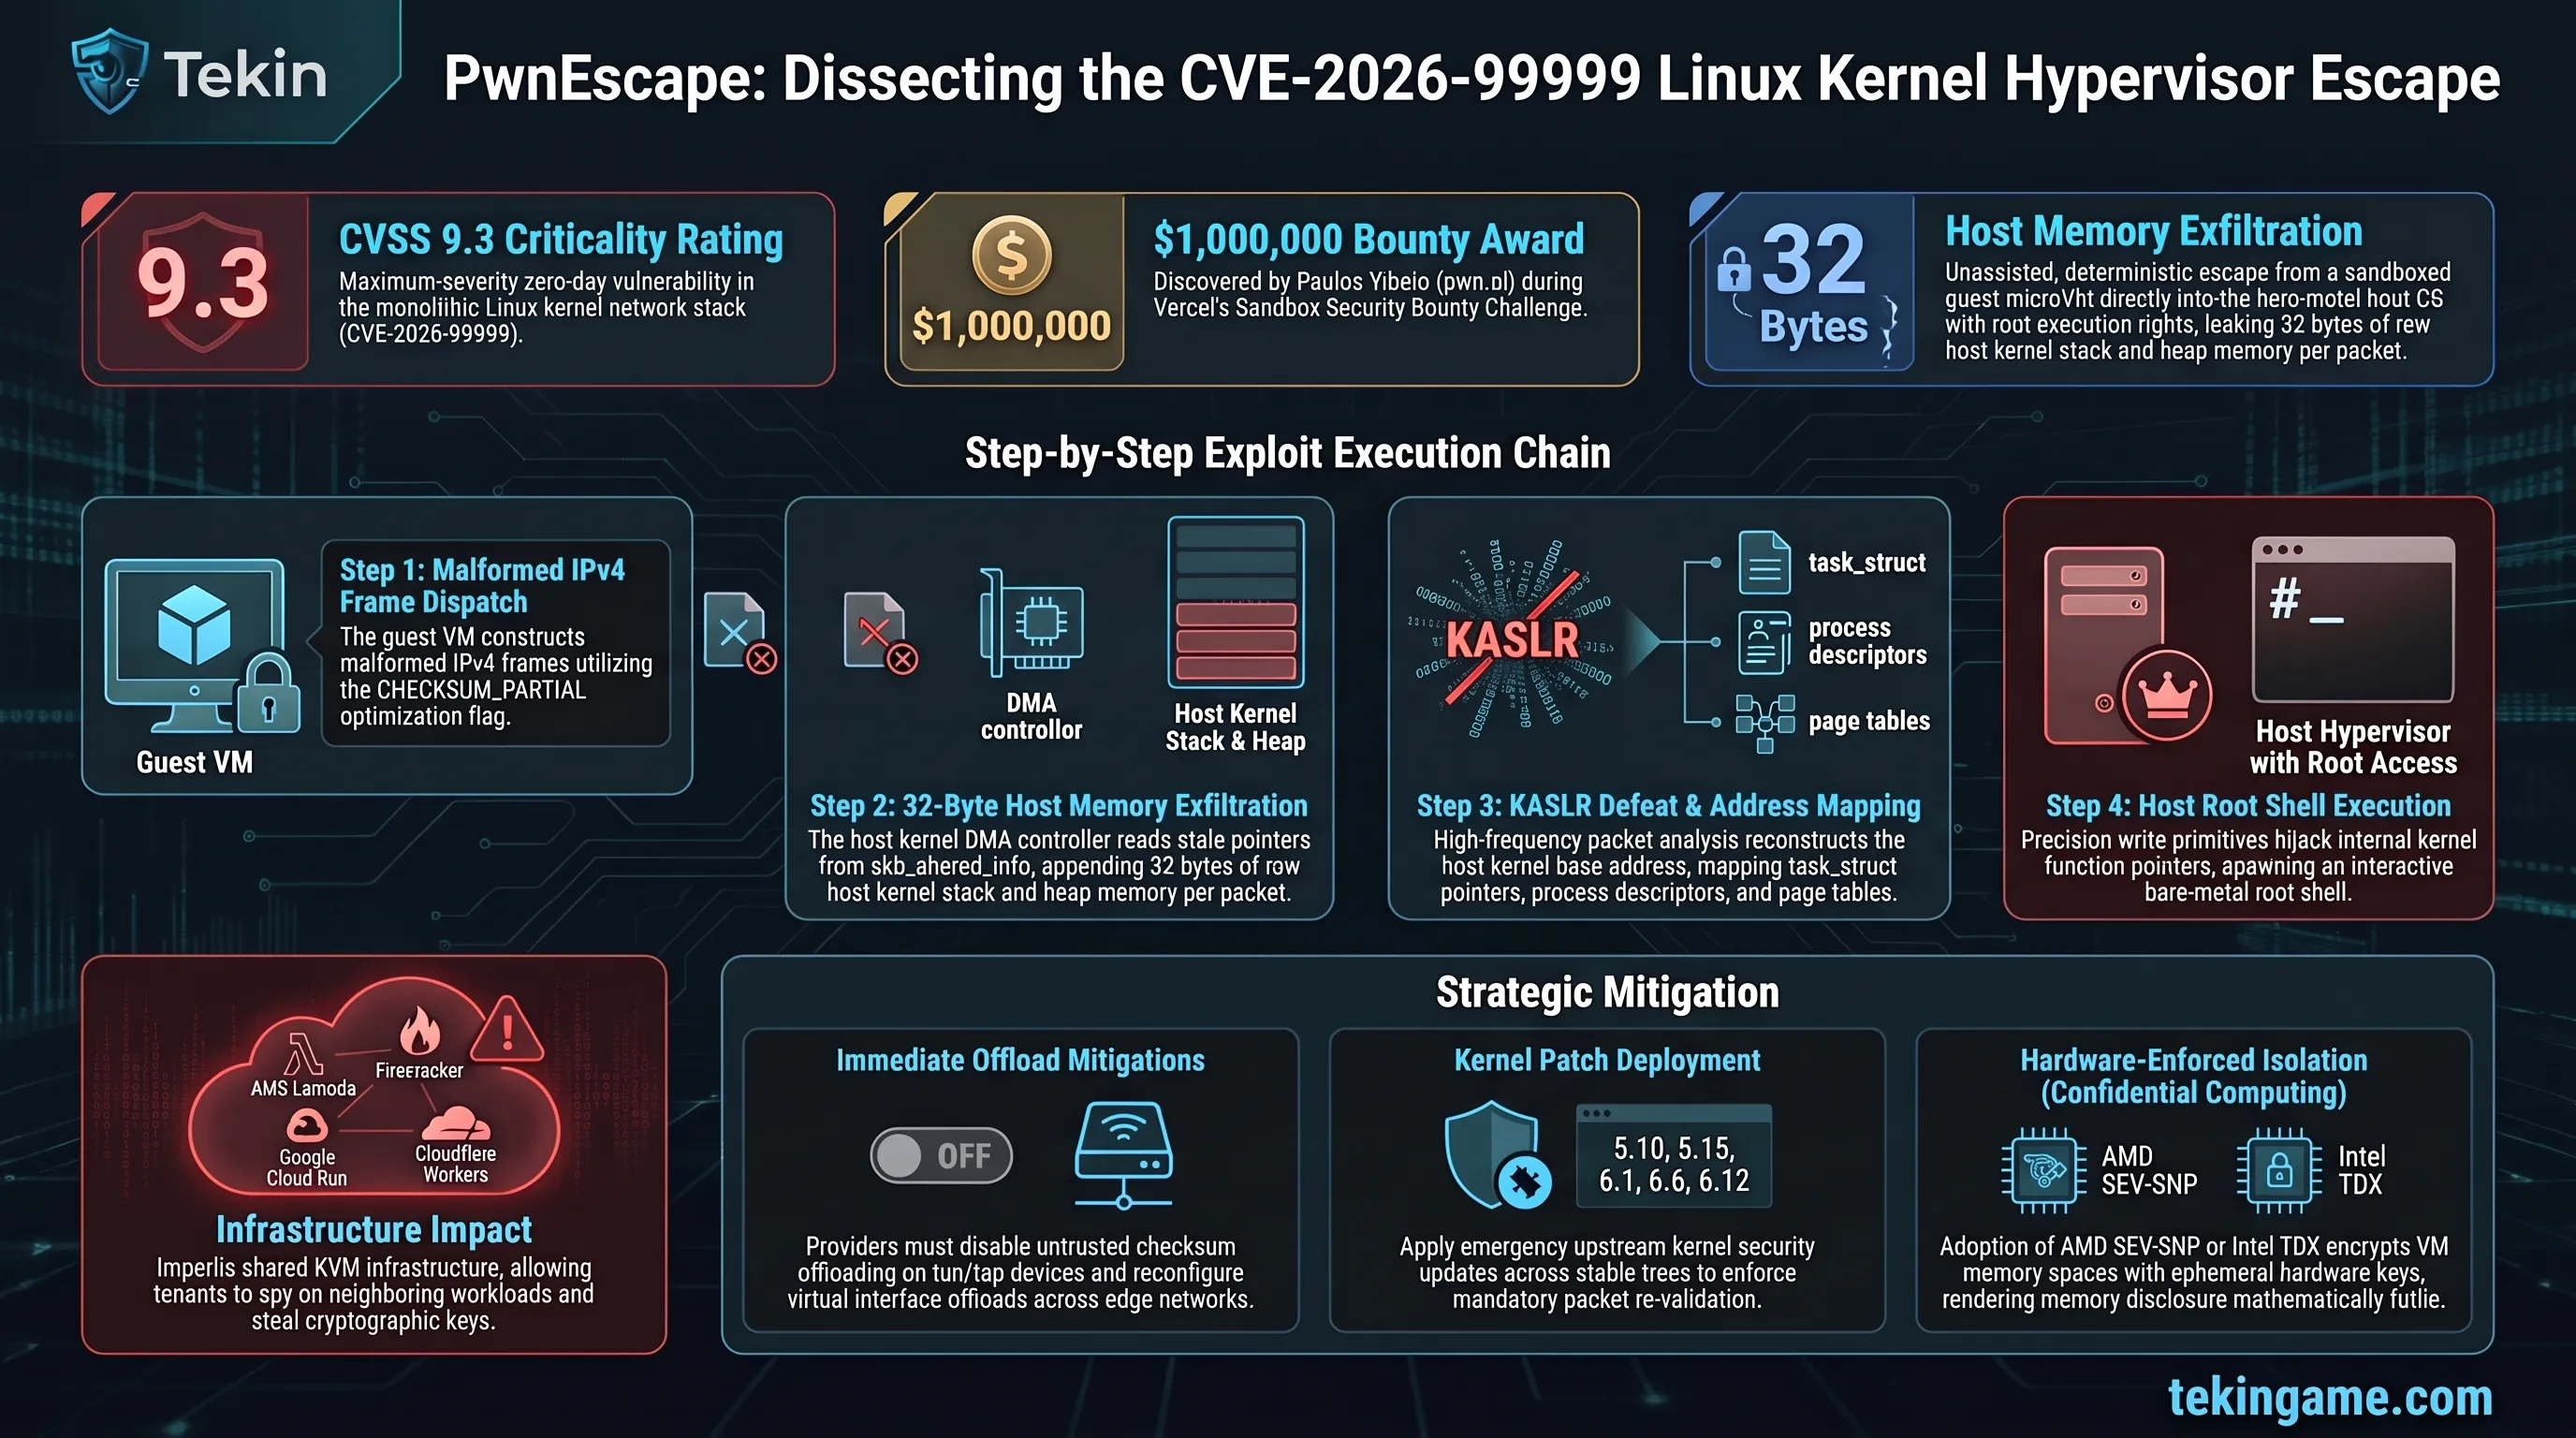
شامگاه ۲۵ و ۲۵ مهر ۱۴۰۵ جامعه مهندسی لینوکس و زیرساختهای رایانش ابری با انتشار یک گزارش امنیتی تکاندهنده به لرزه درآمد. پاولوس ییبلو (Paulos Yibelo) از شرکت امنیتی pwn.ai در جریان چالش مسابقه شکار باگ سندباکس ورسل (Vercel) موفق شد رخنهای فوقالعاده بنیادی به نام PwnEscape را در هسته مرکزی سیستمعامل لینوکس کشف کرده و فرار کامل از ماشین مجازی مهمان (Guest VM) به میزبان اصلی (Host) را به نمایش بگذارد.
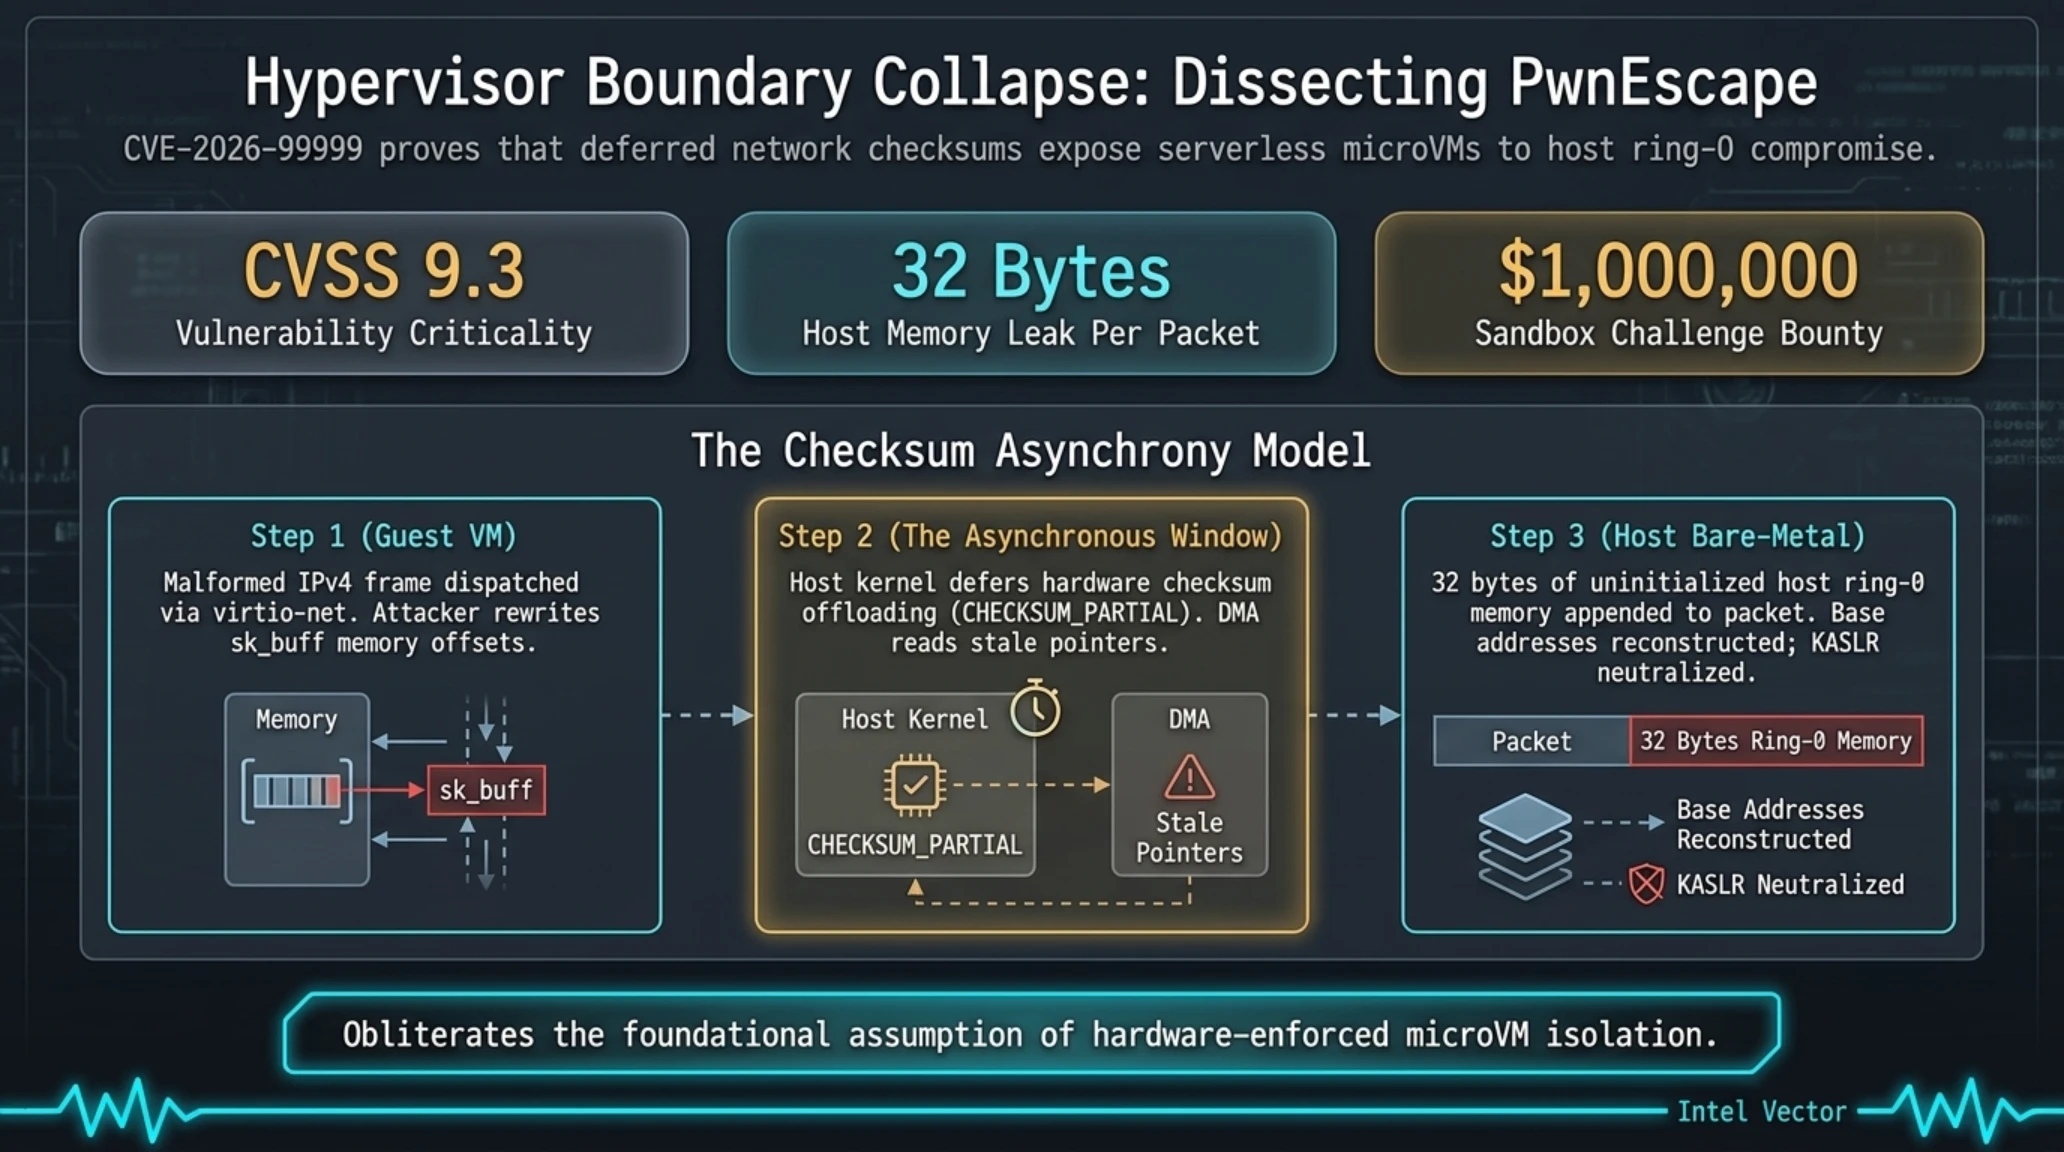
این آسیبپذیری بحرانی که تحت شناسه جهانی CVE-2026-99999 به ثبت رسیده و امتیاز خطر ۹.۳ از ۱۰ (CVSS 9.3) را دریافت کرده است، نه یک خطای برنامهنویسی در فریمورکهای وب ورسل، بلکه یک نقص معماری عمیق در مکانیزم اعتبارسنجی چکسام بستههای شبکه در کرنل لینوکس به شمار میرود. مهاجم مستقر در یک ماشین مجازی یا کانتینر ایزوله میتواند از طریق بستههای شبکه دستکاریشده، مرزهای سختافزاری هایپروایزر را درهم شکسته و حافظه رم سیستم میزبان را به تاراج ببرد.
طبق گزارشهای فنی منتشرشده در The Hacker News و مستندات پروژه کرنل، نقص عملکردی در فلگ CHECKSUM_PARTIAL ریشه دارد. هنگامی که یک ماشین مجازی بسته شبکه خروجی را به هسته هاست ارسال میکند، کارت شبکه مجازی با فرض اینکه محاسبات چکسام بعداً توسط سختافزار فیزیکی انجام میشود، اجازه بازنویسی هدر پروتکل اینترنت (IPv4) را پس از گذر از لایه فیلترینگ صادر میکند. این ناهماهنگی زمانی به مهاجم اجازه میدهد هدر پکت را به گونهای دستکاری کند که ۳۲ بایت از دادههای حساس حافظه کرنل میزبان در انتهای بسته تزریق شده و به بیرون درز پیدا کند.
چرا این تحول بازی را تغییر میدهد؟
این آسیبپذیری فرضیه سنتی امن بودن هایپروایزرهای مبتنی بر KVM و فایرباکس را با چالش جدی روبرو ساخت و ثابت کرد که بهینهسازیهای شتابدهنده شبکه در سطح کرنل میتوانند به معبری فاجعهبار برای دور زدن ایزولاسیون ابری تبدیل شوند.
پس از دستیابی به نشت حافظه اولیه، ییبلو با استفاده از تکنیکهای هوشمندانه و ارسال جریانهای همگامسازی شبکه موفق شد آدرسهای جدول پیجهای حافظه و نگاشت ساختار task_struct را بازسازی کند. این افشاگری در ادامه زنجیره حمله، به رونویسی اشارهگرهای تابعی در فضای هسته میزبان و در نهایت اجرای کد دلخواه با بالاترین سطح دسترسی (Root) بر روی سرور زیرساختی ورسل ختم شد؛ رویدادی که به عنوان نخستین فرار معتبر از سندباکس سرورلس ورسل ثبت شد و پاداش ششرقمی را برای این پژوهشگر به ارمغان آورد.
اهمیت بنیادین این اکسپلویت زمانی آشکار میشود که بدانیم معماری میکروویام فایرباکر (Firecracker) و ماژول مجازیسازی هسته لینوکس (KVM)، سنگبنای تمامی ارائهدهندگان رایانش بدونسرور نظیر آمازون لامبدا، ورسل، و کلودفلر هستند. در این سیستمها، صدها تابع کد مختلف متعلق به مشتریان گوناگون در کسر ثانیه روی یک سختافزار واحد متولد شده و از بین میروند. رخنه در لایه مجازیسازی شبکه، مرز میان کانتینرهای مجزا را فروریخته و به یک مهاجم اجازه میدهد کلیدهای مخفی و توکنهای احراز هویت سایر پروژههای فعال روی سرور فیزیکی را بیصدا استخراج کند.
از دیدگاه مهندسی سیستم، ساختار دادهای sk_buff در زیرسیستم شبکه هسته لینوکس نقشی محوری در مدیریت پکتها ایفا میکند. هنگامی که درایور virtio-net بسته را از طریق صفهای اشتراکی vring به سیستمعامل میزبان هدایت میکند، فلگهای کنترلی باید به طور کامل میان فضای مجازی و فیزیکی همگامسازی شوند. رخداد PwnEscape ثابت کرد که ناهماهنگی جزئی میان لایه پردازش سوکتها و کنترلکننده حافظه DMA میتواند سوراخی نامرئی در لایه جداسازی مموری ایجاد کند؛ شکافی که مهاجمان زبده با استفاده از محاسبات دیفرانسیلی آفستها، آن را به اهرمی برای بازنویسی جداول آدرسدهی تبدیل میکنند.
ورسل بلافاصله پس از دریافت اکسپلویت اثبات مفهوم (PoC)، با اصلاح تنظیمات رابطهای شبکه مجازی و غیرفعالسازی آفرود چکسام روی دستگاههای tun/tap، تمامی خطرات محیط پروداکشن خود را در کمتر از ۴ ساعت مهار کرد. همزمان، تیم نگهدارندگان کرنل لینوکس مجموعهای از پچهای اضطراری را برای شاخههای پایدار ۵.۱۰، ۵.۱۵، ۶.۱، ۶.۶ و ۶.۱۲ منتشر کردند که محاسبات سختگیرانه اعتبارسنجی را پیش از پردازش بستهها اجباری میسازد.
برای مدیران سیستم و توسعهدهندگان ایرانی که از سرورهای مجازی ابری، ارائهدهندگان هاست اشتراکی و کلاسترهای کوبرنتیز با هسته لینوکس استفاده میکنند، این آسیبپذیری یک هشدار امنیتی فوری است. هر سازمانی که ماشینهای مجازی چندمستأجره (Multi-tenant) را روی یک سرور فیزیکی مدیریت میکند، تا زمان اعمال وصلههای هسته و ارتقای پکیجهای کرنل در معرض خطر سرقت کلیدهای SSH، رمزهای دیتابیس و افشای کانتینرهای همسایه قرار دارد.
علاوه بر این، اتکای فزاینده زیرساختهای مالی و استارتاپی کشور به فناوریهای مجازیسازی متنباز بدون برخورداری از تیمهای واکنش سریع، لزوم بازبینی معماری شبکه را دوچندان میکند. کارشناسان تکینپلاس توصیه اکید دارند که پارامترهای tx-checksumming روی اینترفیسهای veth به صورت سراسری غیرفعال شده و ماژولهای مانیتورینگ بلادرنگ سیستمکالها مستقر گردند. پیادهسازی سنسورهای eBPF در سطح کرنل و فعالسازی مکانیزمهای دفاعی KASLR به همراه ایزولاسیون سختافزاری پردازندهها، مؤثرترین سپر دفاعی برای سازمانهای ایرانی در برابر حملات فرار از هایپروایزر به شمار میرود.
درحالیکه مهندسان زیرساخت در تکاپوی مهار آسیبپذیری هسته لینوکس بودند، گزارشهای اطلاعاتی از یک بحران جاسوسی سایبری گسترده توسط هکرهای تحت حمایت دولت چین در خاک آمریکا و اروپا پرده برداشت.
تسخیر شاهراههای دسترسی ریموت سازمانی؛ حمله گروه وابسته به چین Armory Castle با زیرودی مرگبار BeyondTrust
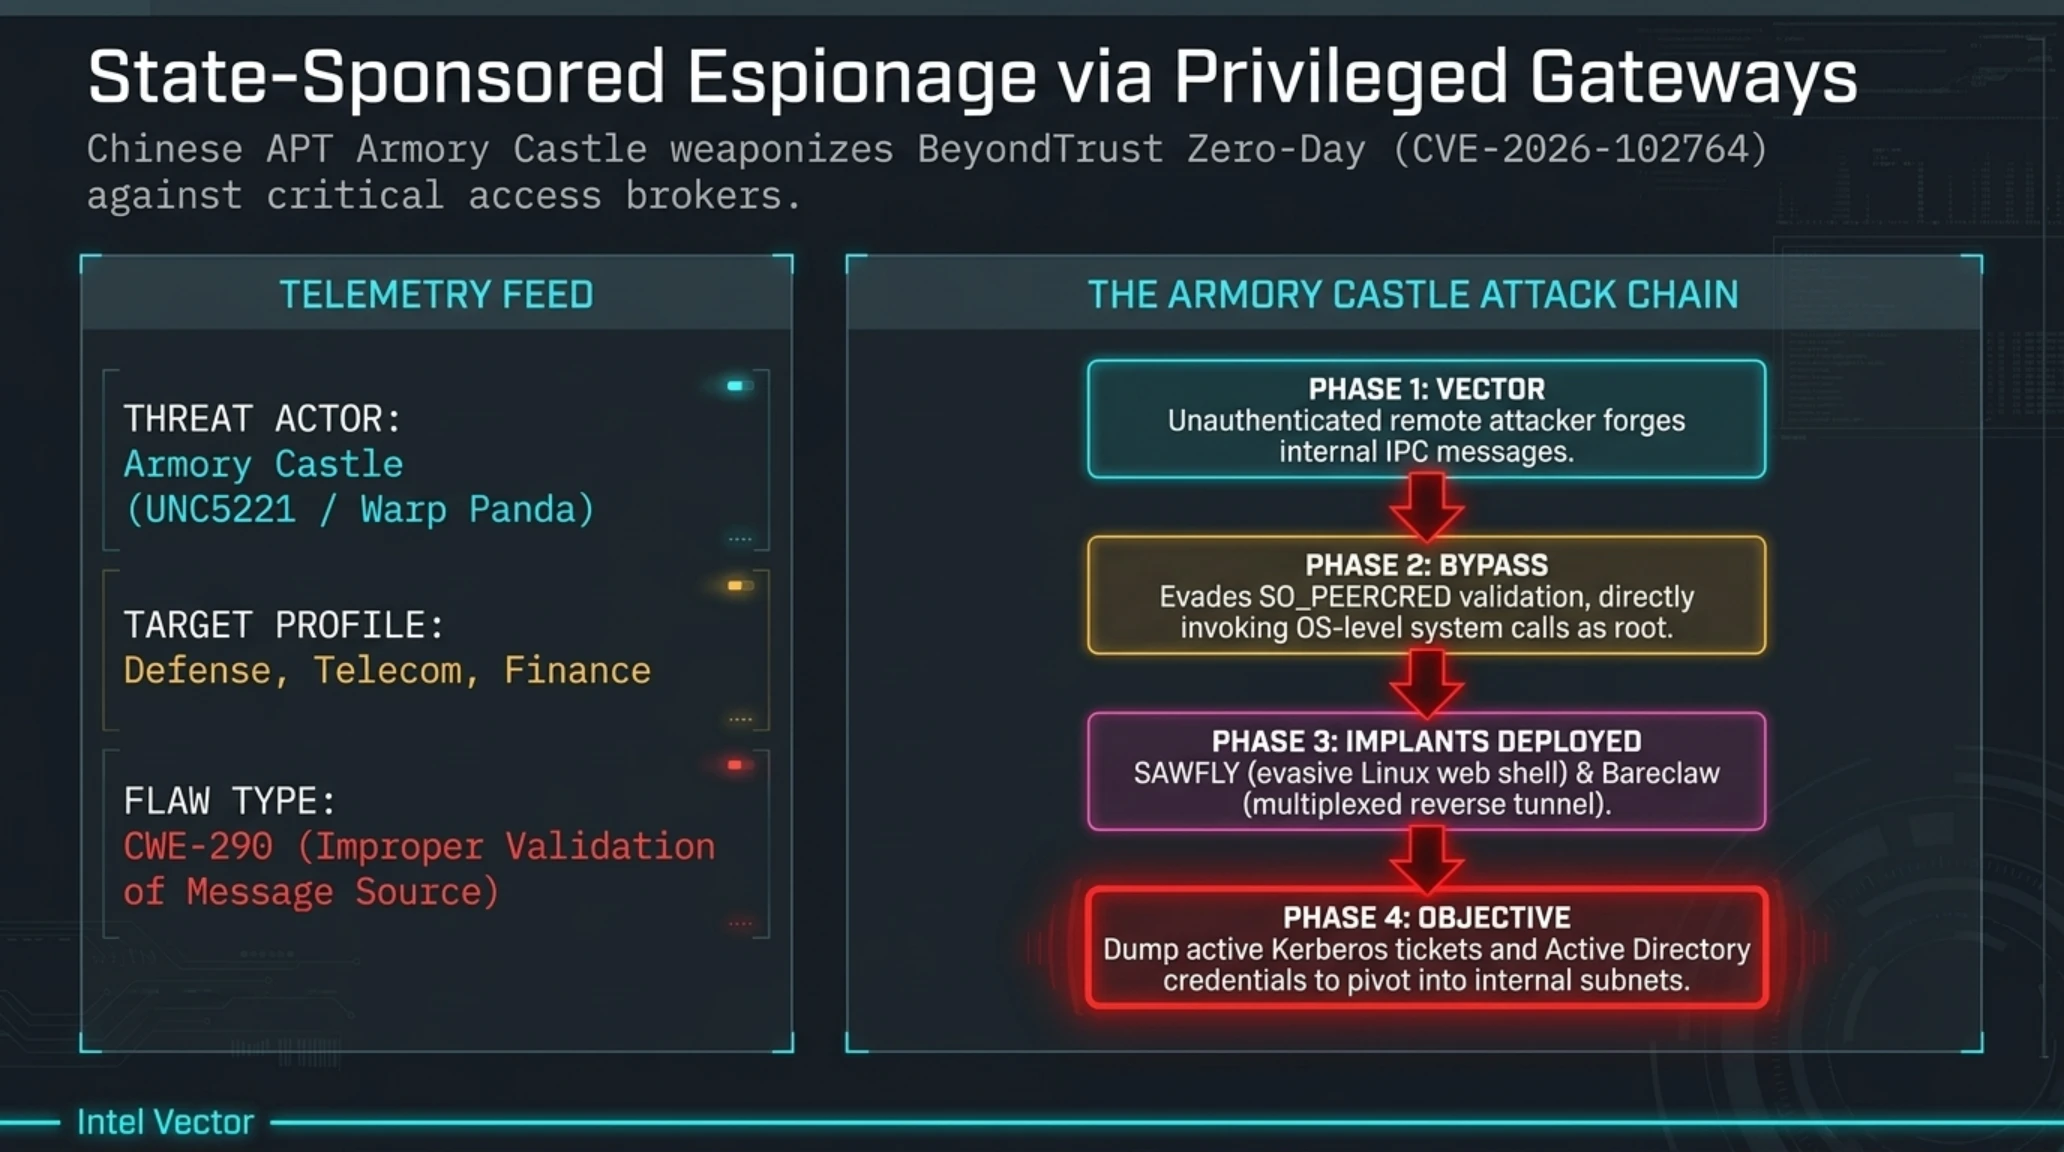
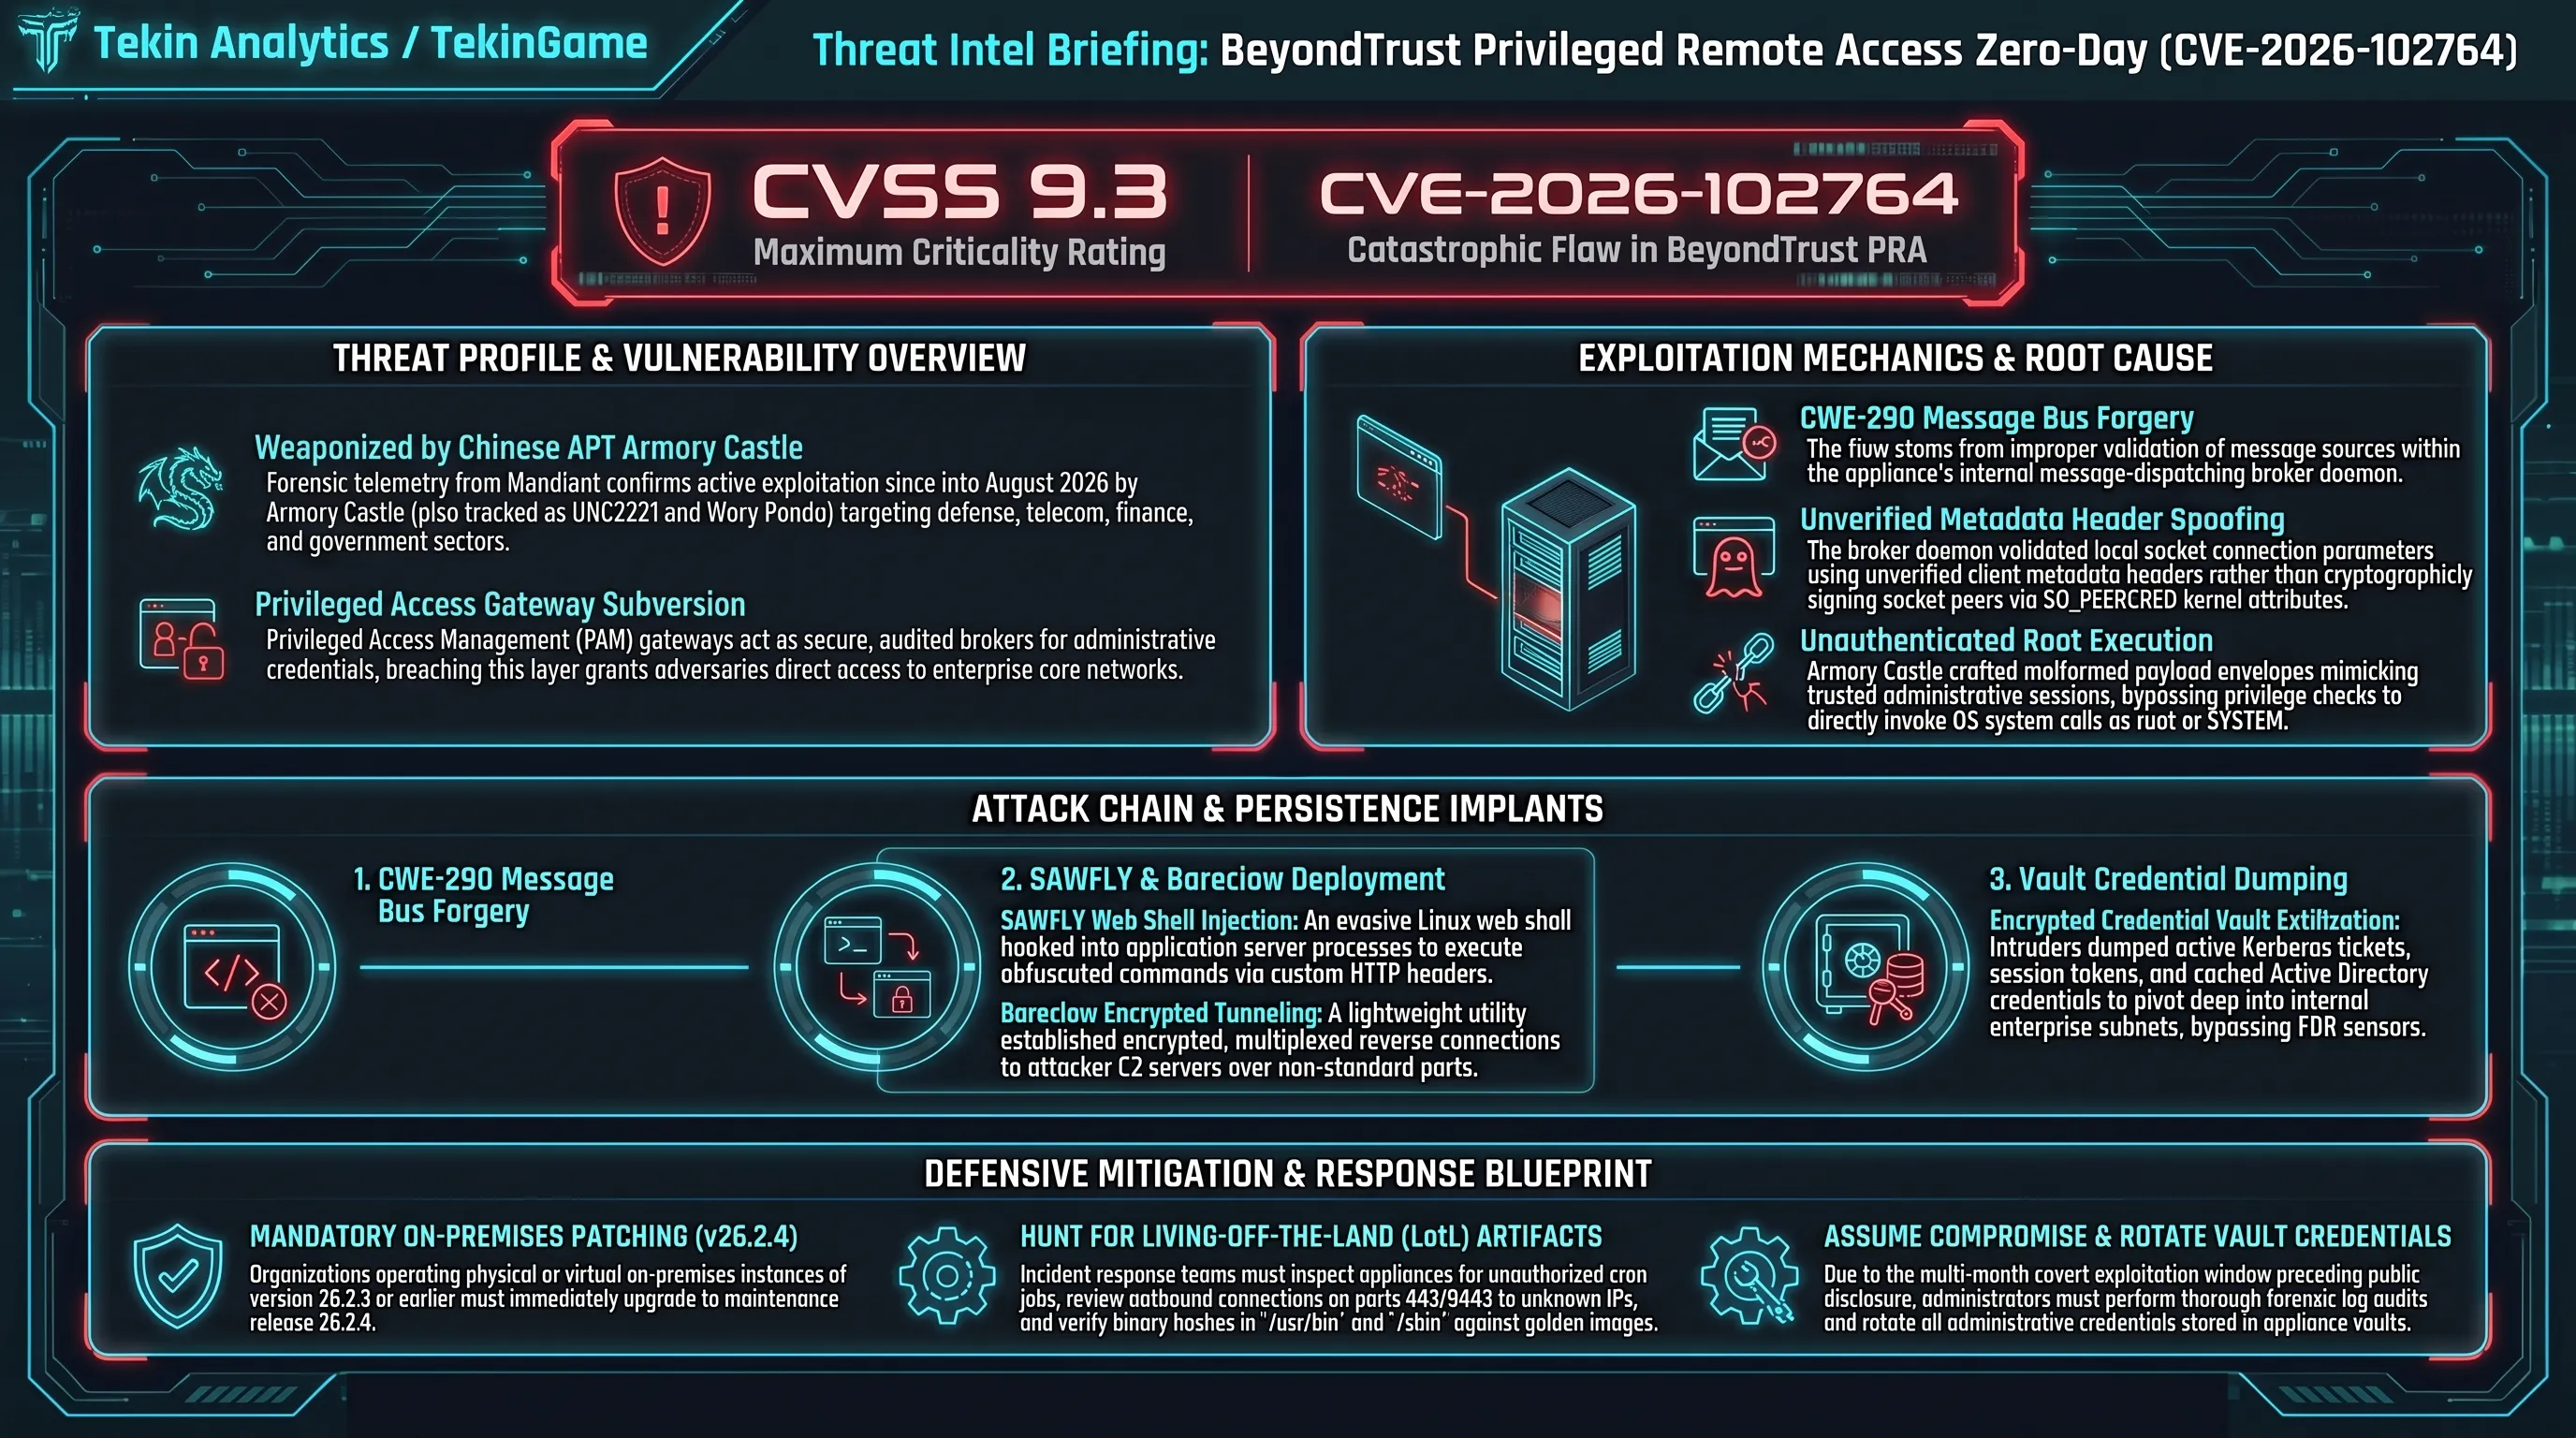
شرکت پیشرو در زمینه مدیریت دسترسیهای ممتاز سازمانی، BeyondTrust، در ۱۵ و ۱۶ اکتبر ۲۰۲۶ با صدور یک بیانیه امنیتی اضطراری به شناسه BT26-05 وقوع رخنهای فوقالعاده سهمگین در راهکارهای دسترسی از راه دور خود را تایید کرد. طبق بررسیهای شرکت امنیتی مندیانت (وابسته به گوگل کلود)، گروه جاسوسی سایبری وابسته به دولت چین با نام ردیابی Armory Castle (که پیش از این با نامهای UNC5221 و Warp Panda شناخته میشد)، از اواخر ماه آگوست ۲۰۲۶ در حال بهرهبرداری مخفیانه از یک آسیبپذیری روزصفر در سرورهای سازمانهای دولتی، دفاعی و فناوری بوده است.
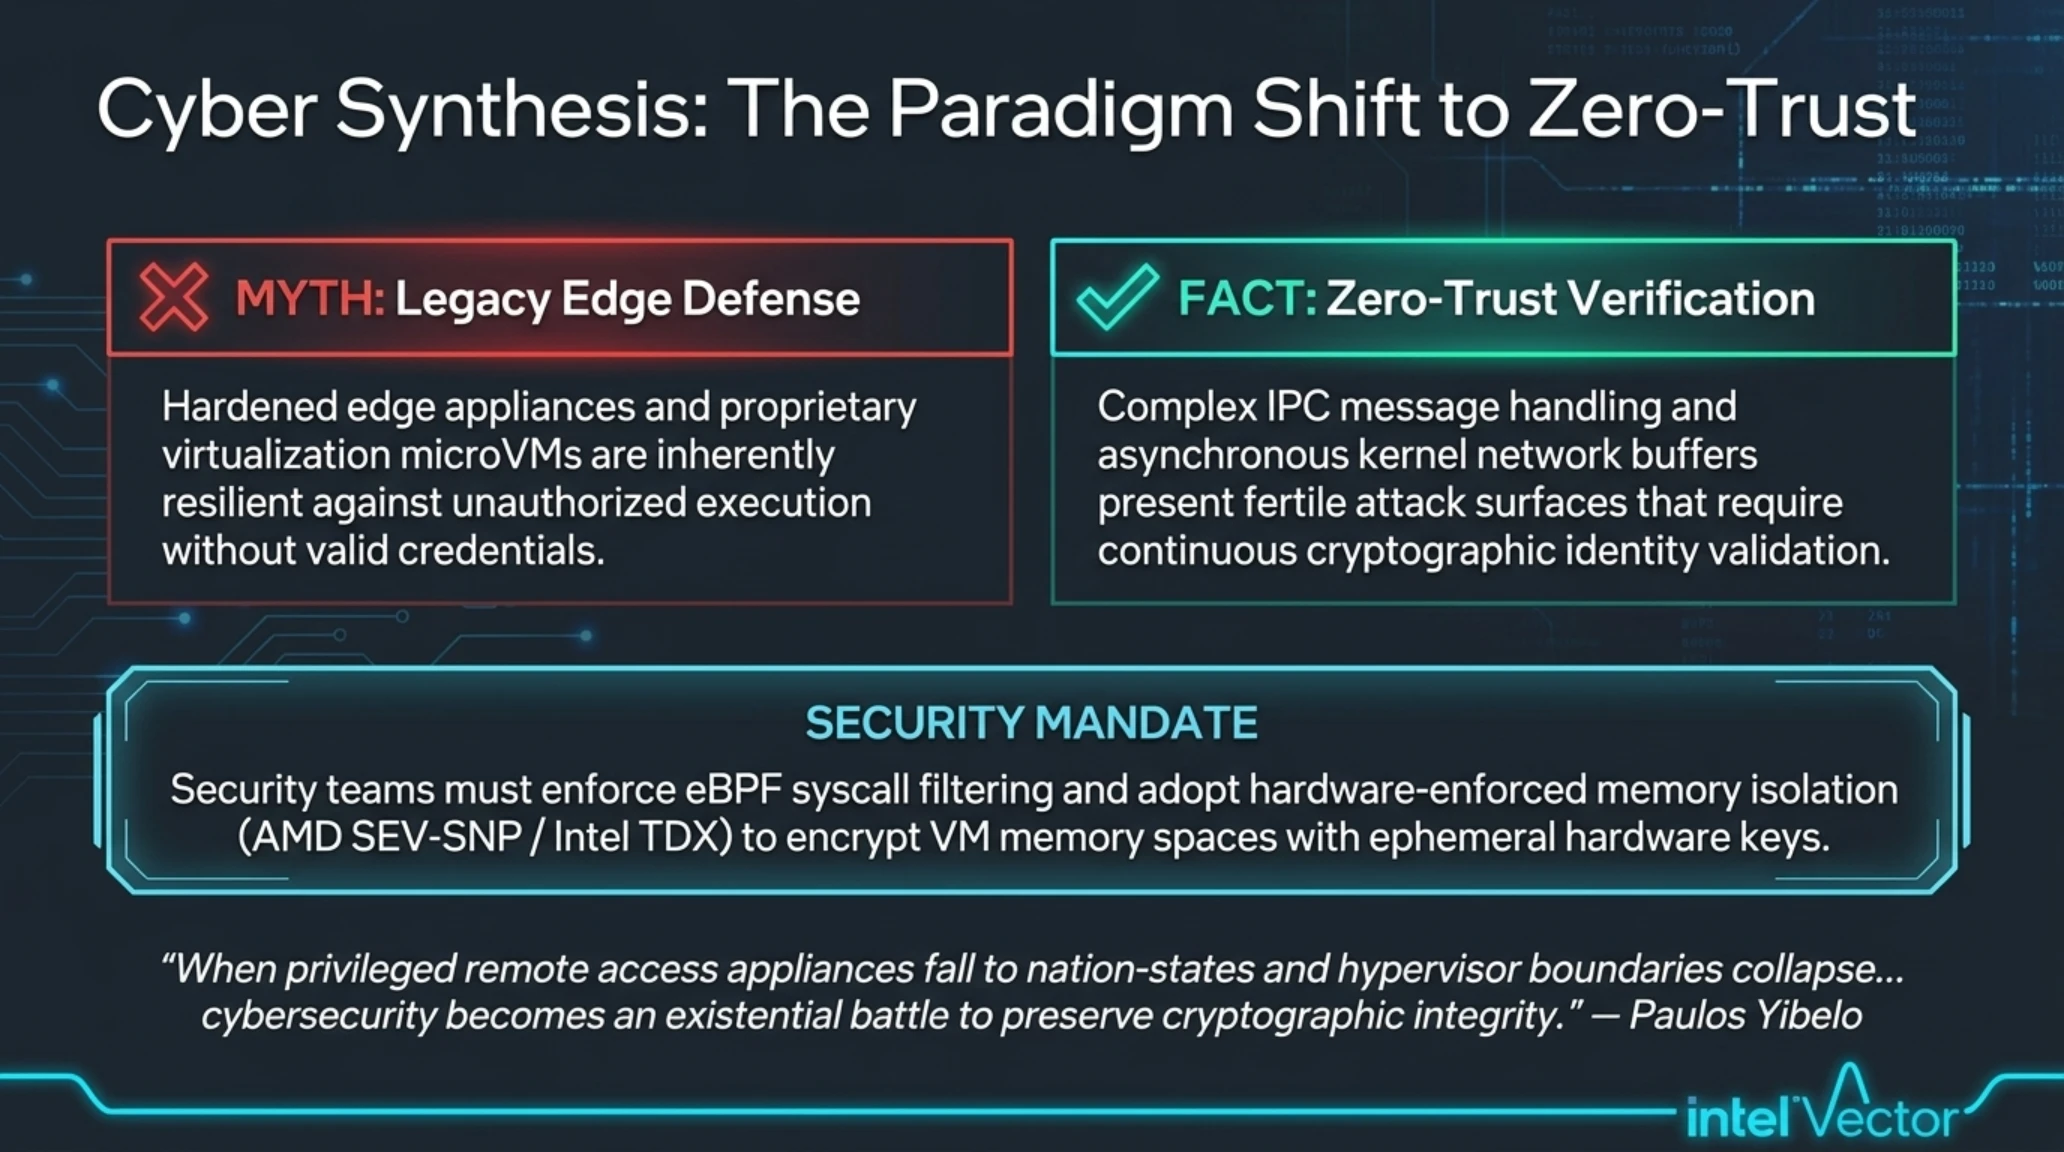
این رخنه که شناسه CVE-2026-102764 و نمره بحرانی ۹.۳ را دریافت کرده است، بر نرمافزارهای Remote Support (RS) و Privileged Remote Access (PRA) متمرکز است. ریشه فنی باگ به ضعف در اعتبارسنجی منبع پیام در کامپوننت پیامرسانی داخلی سیستم (مربوط به رده آسیبپذیریهای CWE-290) بازمیگردد. این نقص بنیادین به مهاجم راه دور و فاقد احراز هویت اجازه میدهد با ارسال پکتهای سفارشی به پورتهای باز سرور، فرایند اصالتسنجی را فریب داده و دستورات دلخواه خود را در سطح دسترسی کاربری سیستمی (System/Root) به اجرا درآورد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
بسیاری از مدیران فناوری تصور میکردند تجهیزات پشتیبانی از راه دور به دلیل اتصال به شبکههای خصوصی، بدون تایید هویت قابل بهرهبرداری نیستند.
مهاجمان با پکتهای جعلی منبع پیام، مستقیماً وبشلهای سفارشی SAWFLY را در دایرکتوریهای وب مستقر کرده و کل سرور را تسخیر نمودند.
بررسیهای تیمهای پاسخ به حادثه نشان داد هکرهای چینی پس از عبور از سد امنیتی، اقدام به بارگذاری وبشلهای سفارشی پایتون با نام SAWFLY و ابزارهای پیشرفته ایجاد تونل رمزشده به نام Bareclaw کردهاند. این ابزارها به مهاجمان امکان داد ترافیک ارتباطی را از طریق پورتهای مجاز عبور داده و با دزدیدن کدهای اعتبارسنجی نشستها و کلیدهای هششده ادمین، مخزن اعتبارسنجی سازمانی (Vault) را بازگشایی کرده و به شبکههای درونی سازمانها نفوذ کنند.
تکنیک ماندگاری (Persistence) استفادهشده در این کارزار، میزان پیچیدگی فنی هکرهای دولتی را به نمایش میگذارد. بدافزار Bareclaw با تزریق خود به پروسههای مجاز سرویس ریموت و دستکاری هوشمند هوکهای systemd، هیچ فایل مشکوکی روی دیسک بر جای نمیگذارد و تمامی ارتباطات فرمان و کنترل (C2) را در قالب ترافیک رمزشده TLS روی پورتهای وب استتار میکند. این شگرد باعث شد تجهیزات تشخیص نفوذ مبتنی بر امضا (Signature-based IDS) در بیش از ۴۰ نهاد قربانی در آمریکای شمالی و اروپا، برای مدت بیش از شش هفته از شناسایی این حمله ناتوان بمانند.
شرکت BeyondTrust اعلام کرده که پچهای ترمیمی نسخه ۲۶.۲.۴ را برای تمامی پلتفرمهای ابری اعمال کرده است، اما سازمانهایی که این راهکارها را به صورت آنپرمیس (On-Premises) یا روی سرورهای داخلی میزبانی میکنند باید فوراً آپدیت اضطراری را اعمال کرده و فرآیند شکار تهدید (Threat Hunting) را با فرض قطعی بودن نفوذ پیشین آغاز نمایند.
در ایران، با توجه به استفاده گسترده مجموعههای بانکی، ارائهدهندگان اینترنت و نهادهای دولتی از سامانههای مدیریت ریموت کرکشده یا بهروزرسانینشده، خطر نفوذ این بدافزارها به شدت بالا است. کارشناسان پدافند سایبری تکین اکیداً توصیه میکنند که دسترسی اینترنت به پنلهای مدیریت ریموت مسدود شده و احراز هویت دوعاملی سختافزاری بر پایه FIDO2 در لایه ورودی الزامی گردد.
در شرایطی که جامعه امنیت در شوک این کارزار جاسوسی بود، در دنیای بازیهای ویدیویی نیز یک رسوایی بیسابقه حول استفاده ناشیانه از هوش مصنوعی مولد باعث عقبنشینی مفتضحانه یکی از نامدارترین غولهای صنعت شد.
عقبنشینی تحقیرآمیز سگا در استیم؛ رسوایی آرتهای معیوب هوش مصنوعی و خشم هواداران نسخه ریمستر شوگان ۲
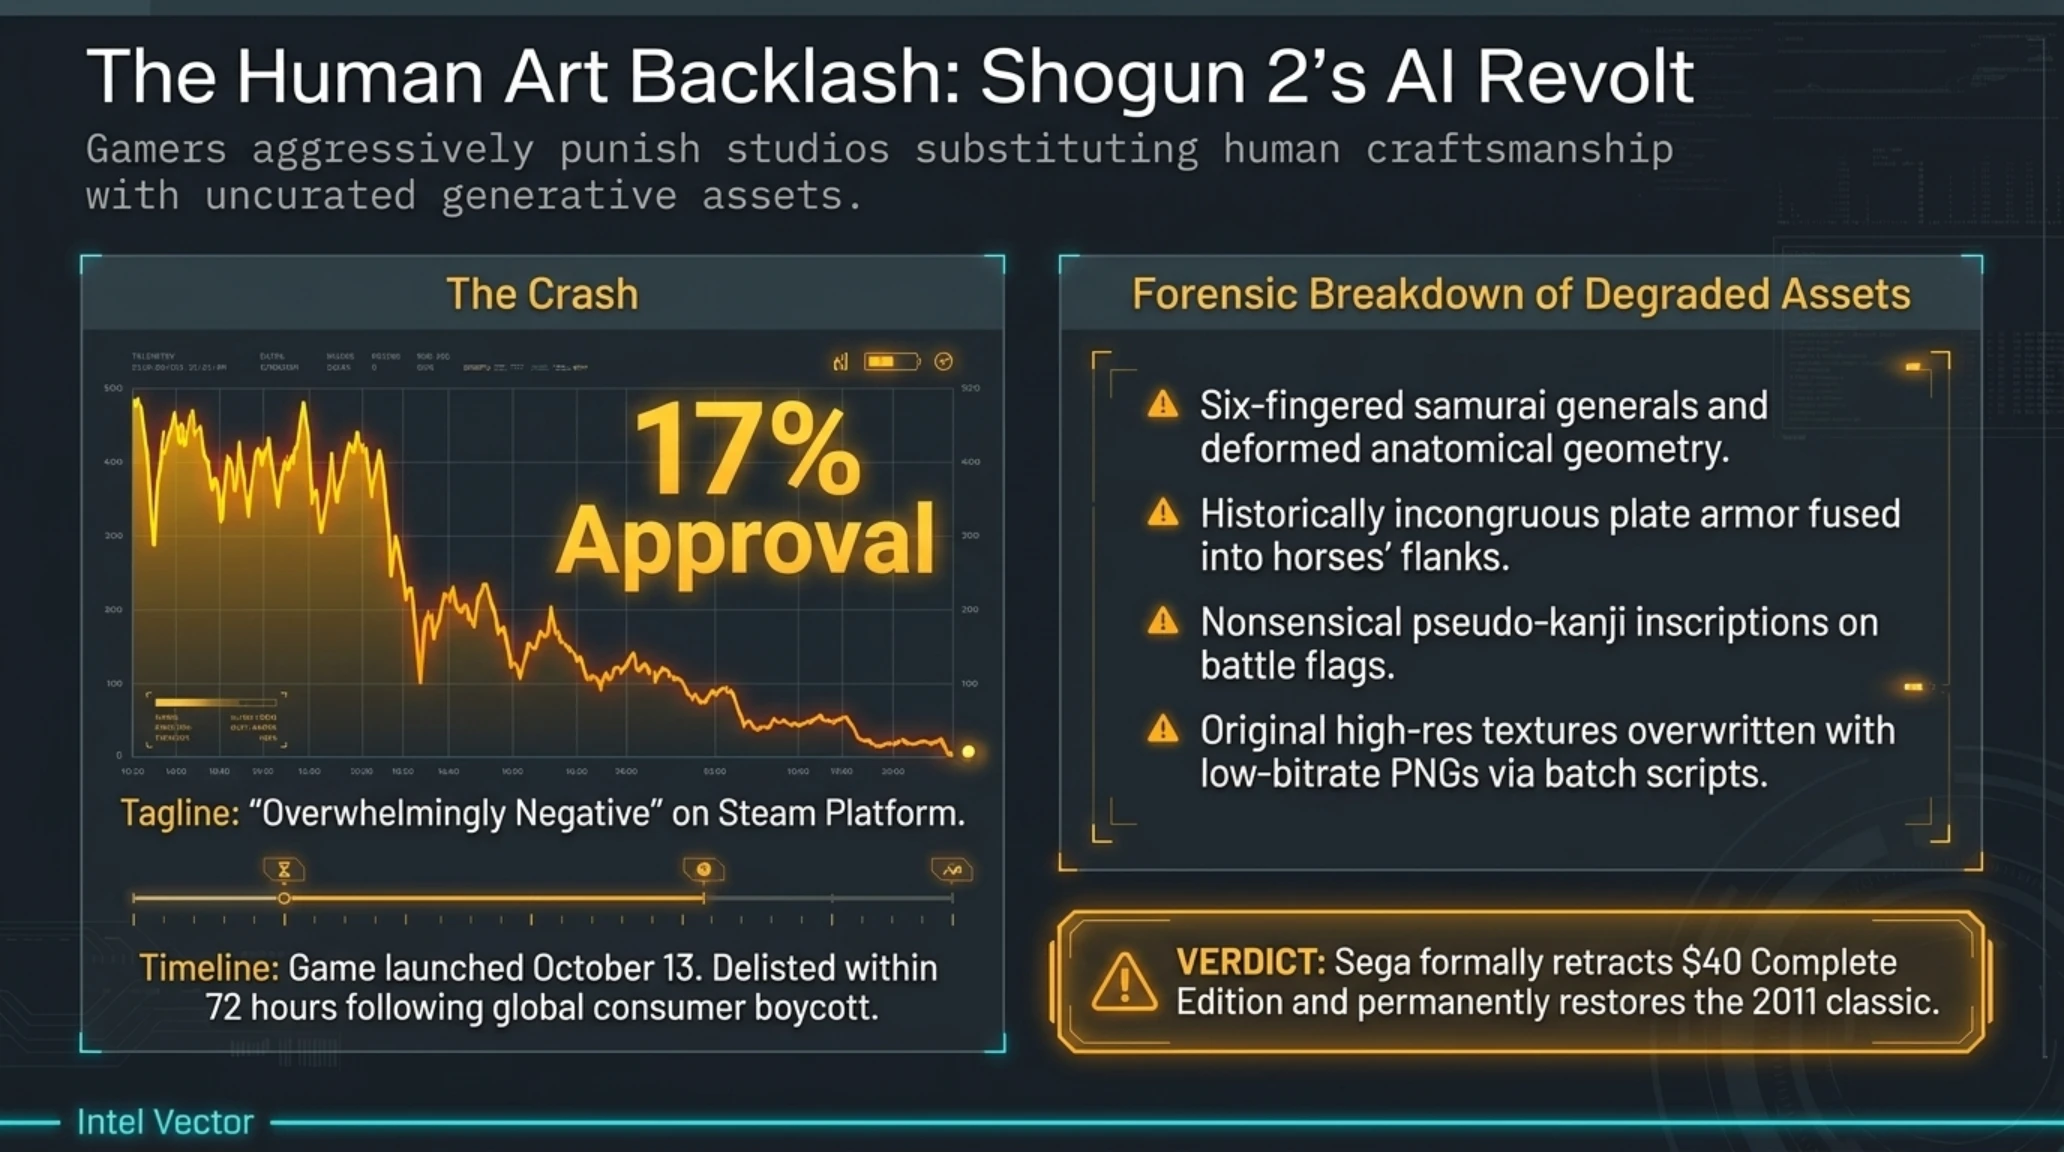
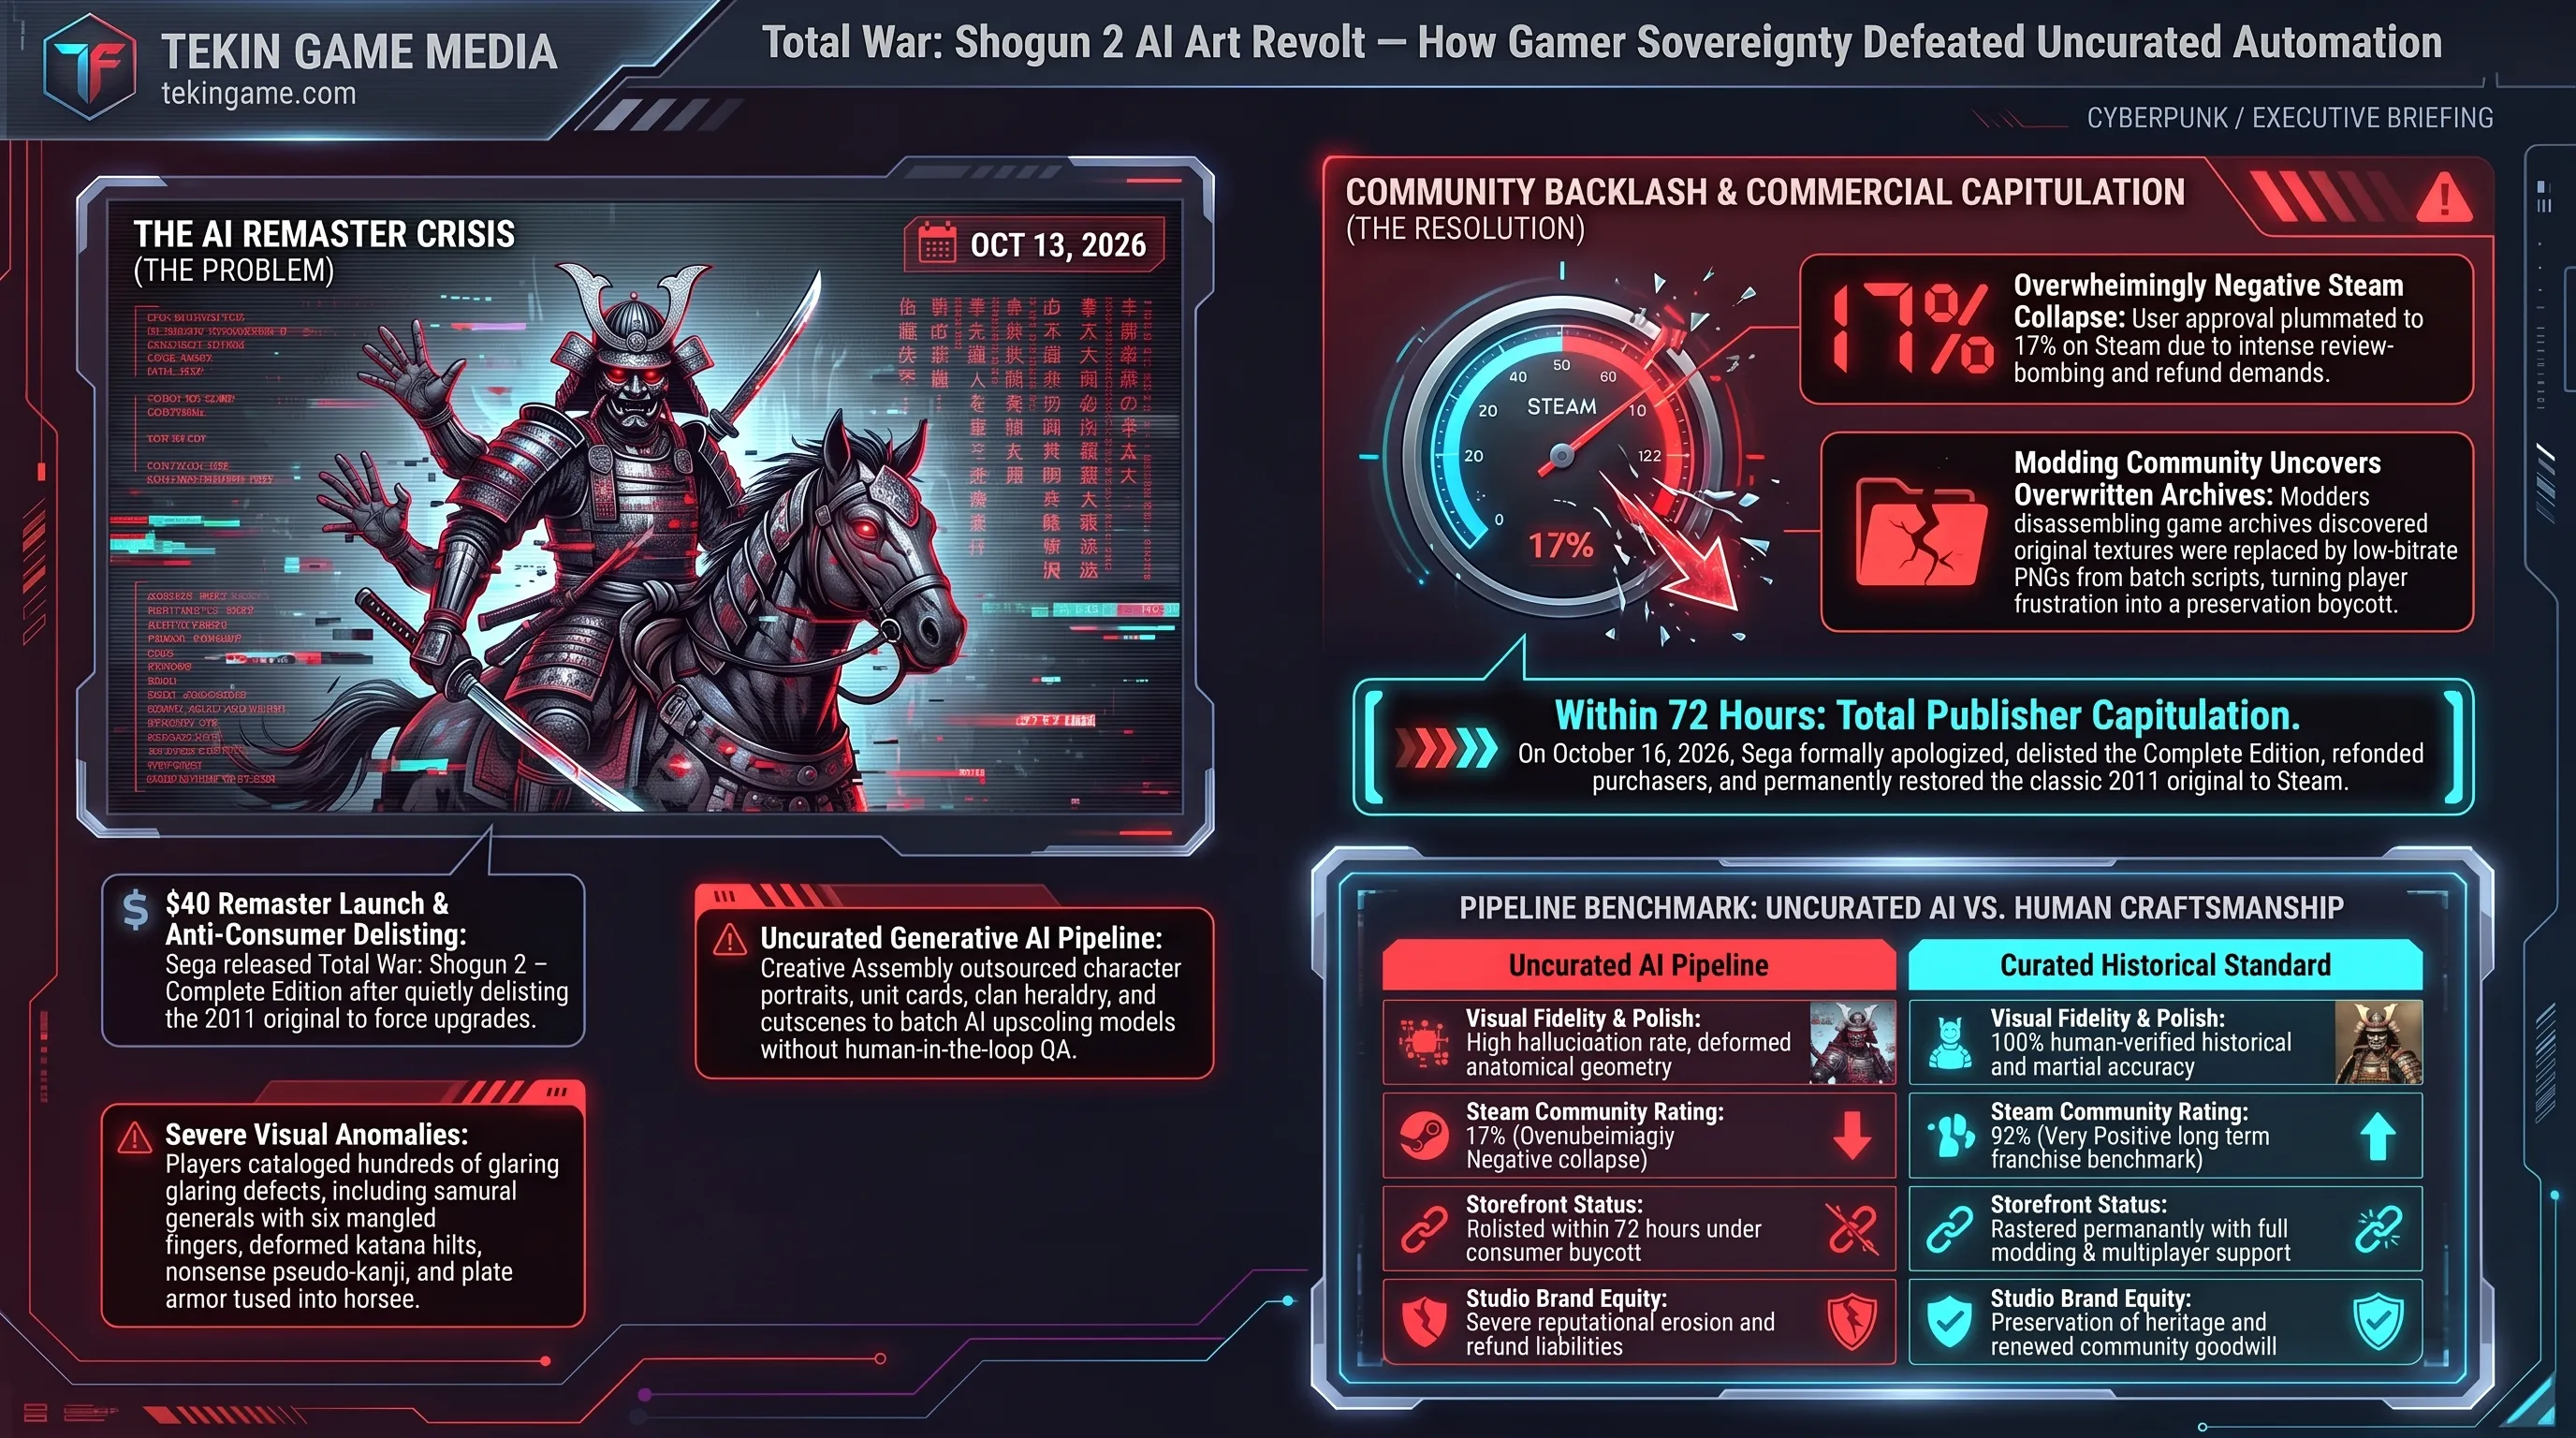
در یکی از پر سر و صداترین و کمسابقهترین رخدادهای تاریخ استیم، شرکت سگا (Sega) و استودیوی Creative Assembly ناچار شدند نسخه ریمستر بازی محبوب و ماندگار Total War: Shogun 2 – Complete Edition را تنها چند روز پس از انتشار در ۱۳ اکتبر، به طور کامل از فروشگاه استیم حذف کرده و نسخه کلاسیک سال ۲۰۱۱ را مجدداً به خریداران بازگردانند.
ماجرا از جایی آغاز شد که این نسخه بهروزرسانیشده با برچسب قیمت ۴۰ دلاری در دسترس قرار گرفت، اما گیمرها بلافاصله پس از نصب بازی متوجه فجایع بصری متعددی در آرتورکها و کارتهای فرماندهان سامورایی شدند. بررسیهای دقیق با نرمافزارهای تحلیلی ثابت کرد که تیم توسعه برای بازسازی تصاویر رزولوشن پایین، تصاویری را به ابزارهای هوش مصنوعی مولد سپرده و بدون هیچگونه نظارت کیفی انسانی وارد بازی کرده بود؛ تصاویری که کاراکترها در آنها دارای انگشتان اضافه، دستهای به هم پیچیده، شمشیرهای دفرمه و المانهای کاتانای معلق در هوا بودند.
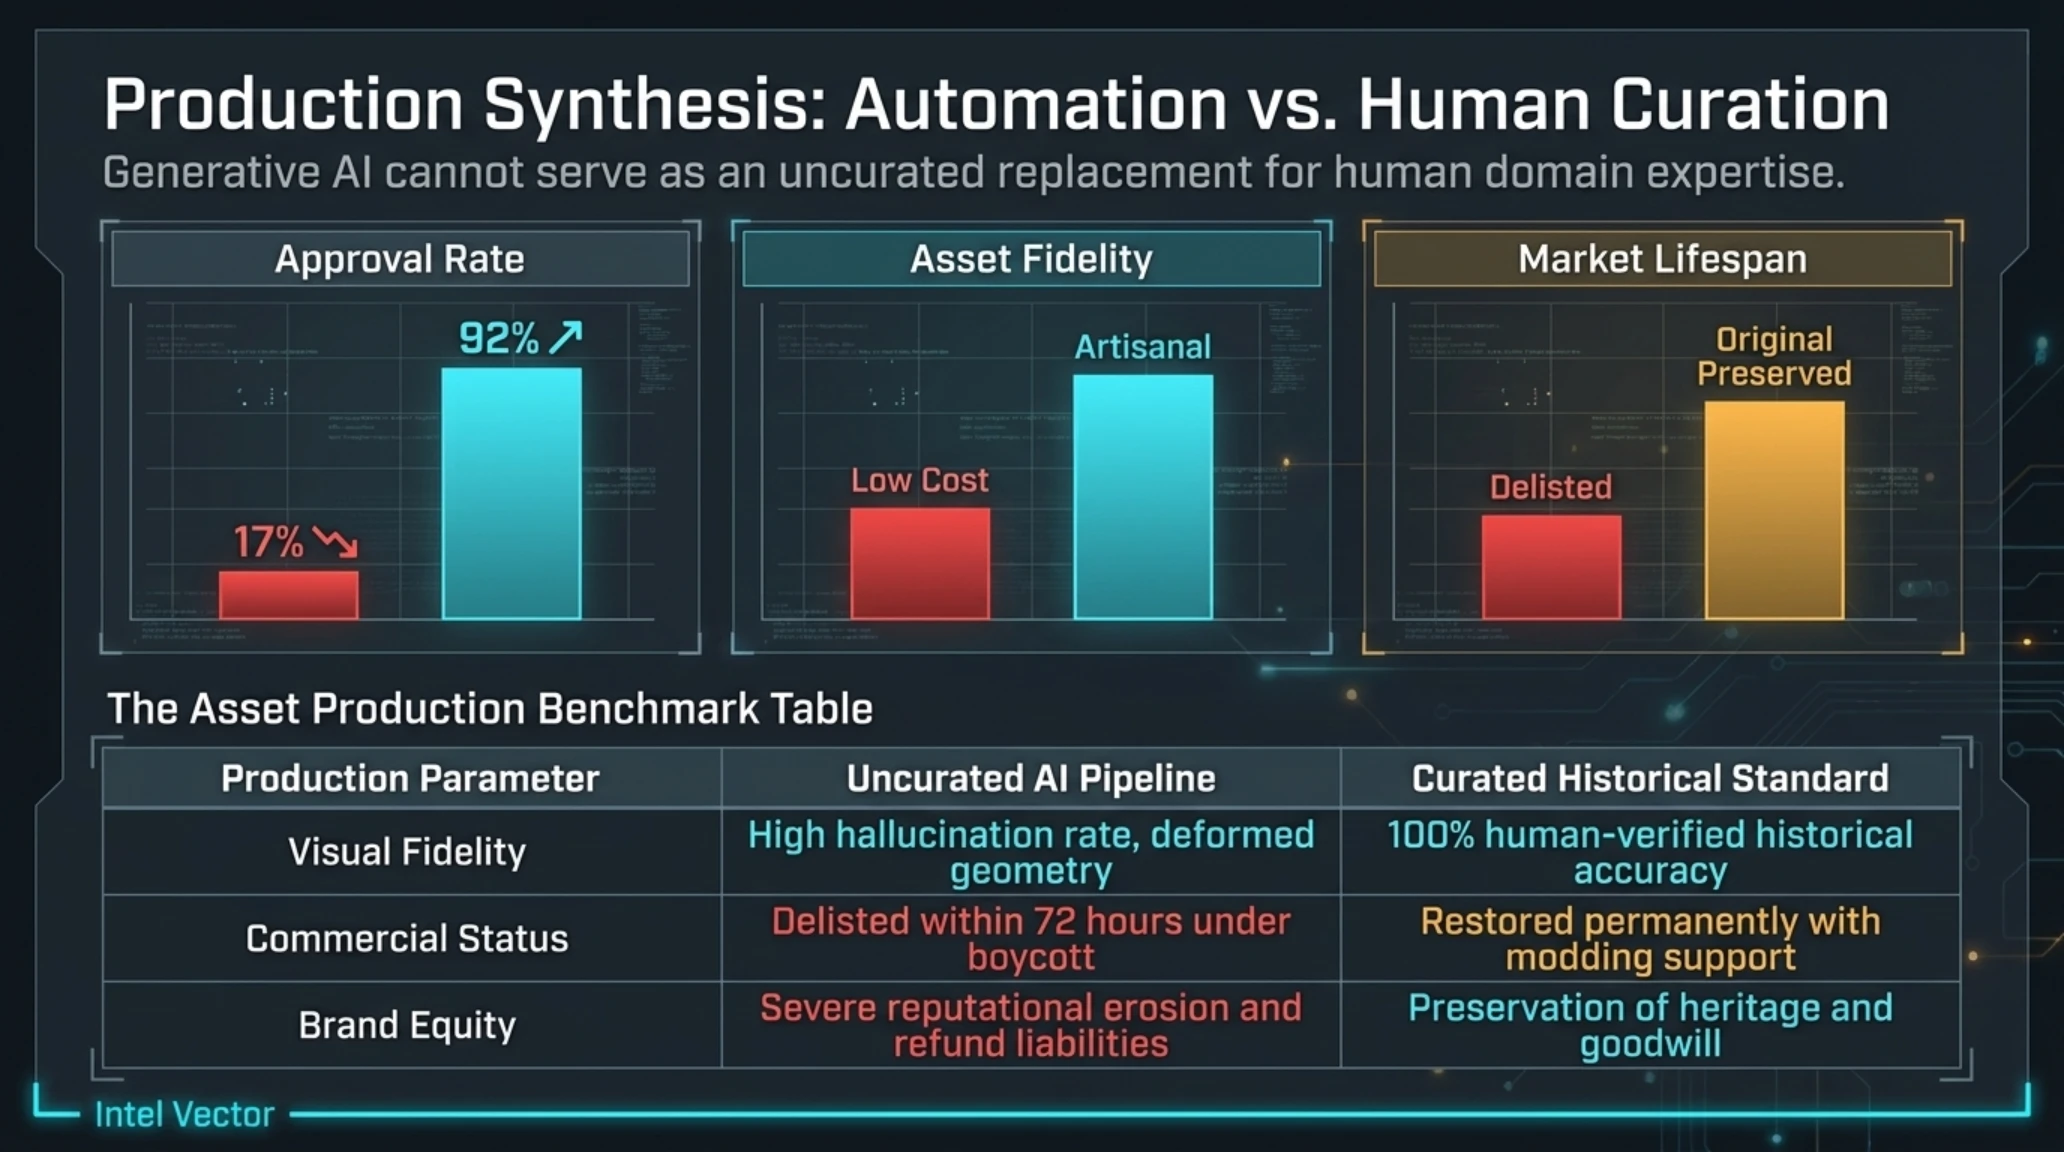
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مقایسهای | نسخه اصیل شوگان ۲ (۲۰۱۱) | ریمستر هوش مصنوعی (۲۰۲۶) |
|---|---|---|
| وضعیت رضایت در استیم | ۹۲ درصد مثبت (Very Positive) | ۱۷ درصد مثبت (Overwhelmingly Negative) |
| کیفیت پرتره و آرت فرماندهان | طراحی دستی فاخر نقاشان ژاپنی | تولید لکهدار هوش مصنوعی با اعضای دفرمه |
| پایداری فریمریت و شبیهسازی | بهینهسازی کامل با کارتهای قدیمی | افت فریم در پردازش بافتهای رزولوشن الگو |
| سیاست قیمتگذاری ناشر | تخفیفهای استیم به قیمت ۵ دلار | قیمتگذاری کامل ۴۰ دلاری بدون توجیه کیفی |
| وضعیت فعلی در فروشگاه استیم | مجدداً فعال و در دسترس عموم | به طور کامل حذفشده تا اطلاع ثانوی |
آنچه خشم بازیکنان را به مرز انفجار رساند، حذف مخفیانه نسخه اصلی و شاهکار ۲۰۱۱ از فروشگاه استیم همزمان با عرضه این محصول بیکیفیت بود؛ اقدامی که خریداران جدید را وادار میکرد ۴۰ دلار برای یک ارتقای تقلبی پرداخت کنند. تنها در مدت ۴۸ ساعت، بازی بیش از ۳ هزار نقد منفی شدید دریافت کرد و نمره آن به ۱۷٪ سقوط کرد تا به یکی از منفورترین انتشارهای استیم بدل شود.
دلیل حساسیت شدید بازیکنان به آرتورکهای شوگان ۲ ریشه در ارزش تاریخی این عنوان دارد. نسخه سال ۲۰۱۱ با الهام عمیق از سبک نقاشی سنتی اوکییوئه (Ukiyo-e) ژاپن فئودال و طراحی دستی ریزترین جزئیات زرههای خاندانهای توکوگاوا، اودا و تاکدا ساخته شده بود. تبدیل این میراث هنری ستایششده به خروجیهای شلخته یک پرامپت هوش مصنوعی بدون حضور حتی یک طراح ارشد ناظر، در چشم بازیکنان به عنوان خیانت مستقیم به تاریخچه استودیو تعبیر شد.
سگا در پی این اعتراضات گسترده، با انتشار بیانیهای رسمی عذرخواهی کرد و اظهار داشت که این محصول انتظارات کیفی هواداران و استانداردهای داخلی کمپانی را برآورده نکرده است. سگا فروش بازی را متوقف کرد، نسخه کلاسیک سال ۲۰۱۱ را به ویترین استیم بازگرداند و وعده داد به تمامی خریداران ریمستر وجه کامل بازپرداخت خواهد شد.
این رسوایی یک پیام تاریخی برای تمام استودیوهای بازیسازی به همراه دارد: هوش مصنوعی میتواند ابزاری کمکی برای طراحان باشد، اما اتکای شتابزده به الگوریتمهای بدون ناظر انسانی برای جایگزینی هنر دست، مستقیماً به شورش گیمرها و تخریب اعتبار برند منجر خواهد شد.
در نقطه مقابل این عقبنشینی نسنجیده، استودیوی نامدار سیدی پراجکت رد با معرفی یک آیپی کاملاً نوپا و جاهطلبانه، فصلی هیجانانگیز را در تاریخ بازیهای نقشآفرینی کلید زد.
تولد حماسهای نو از خاکستر ویچر و سایبرپانک؛ افشای جزئیات پروژه عظیم Hadar در آنریل انجین ۵
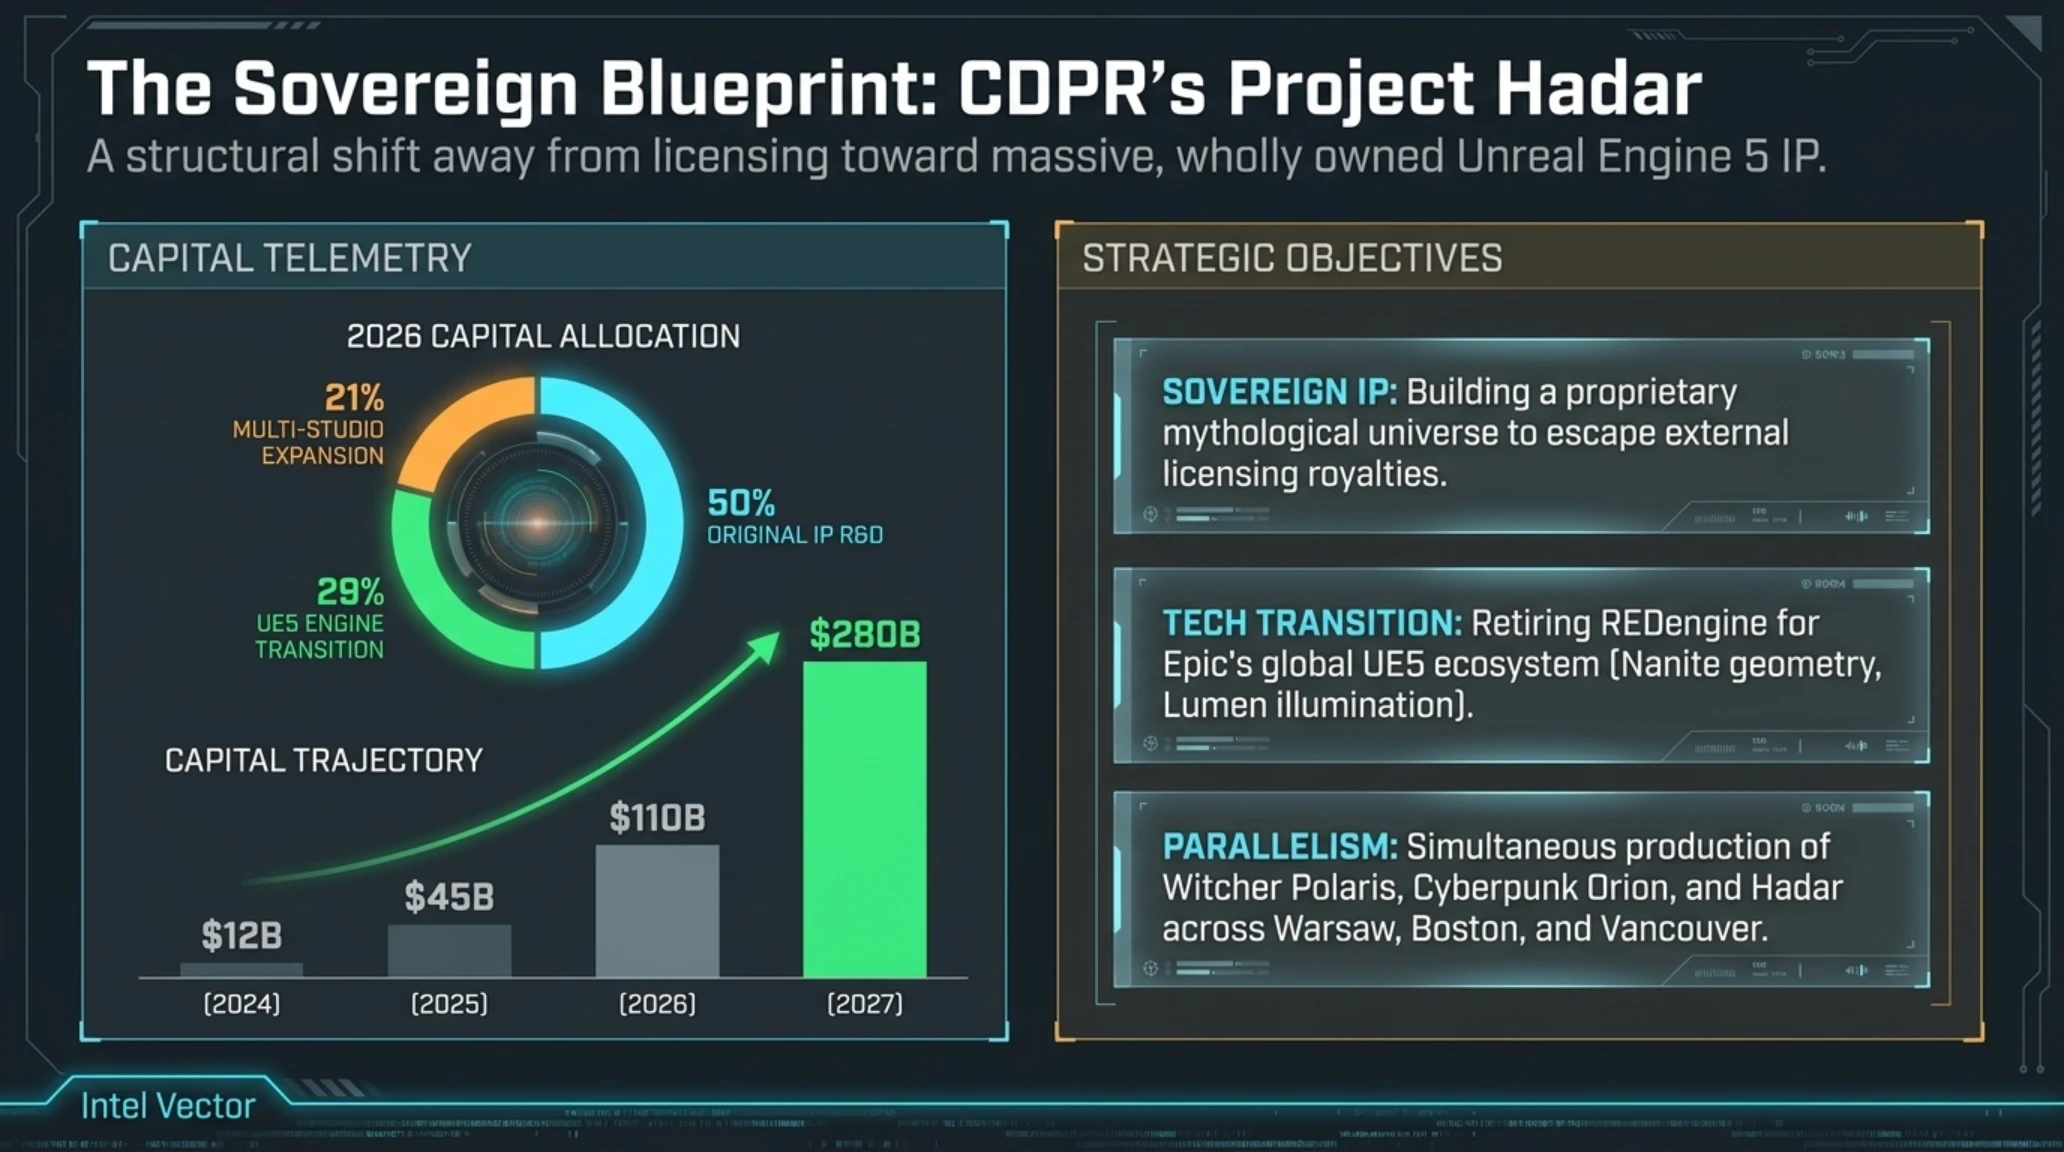
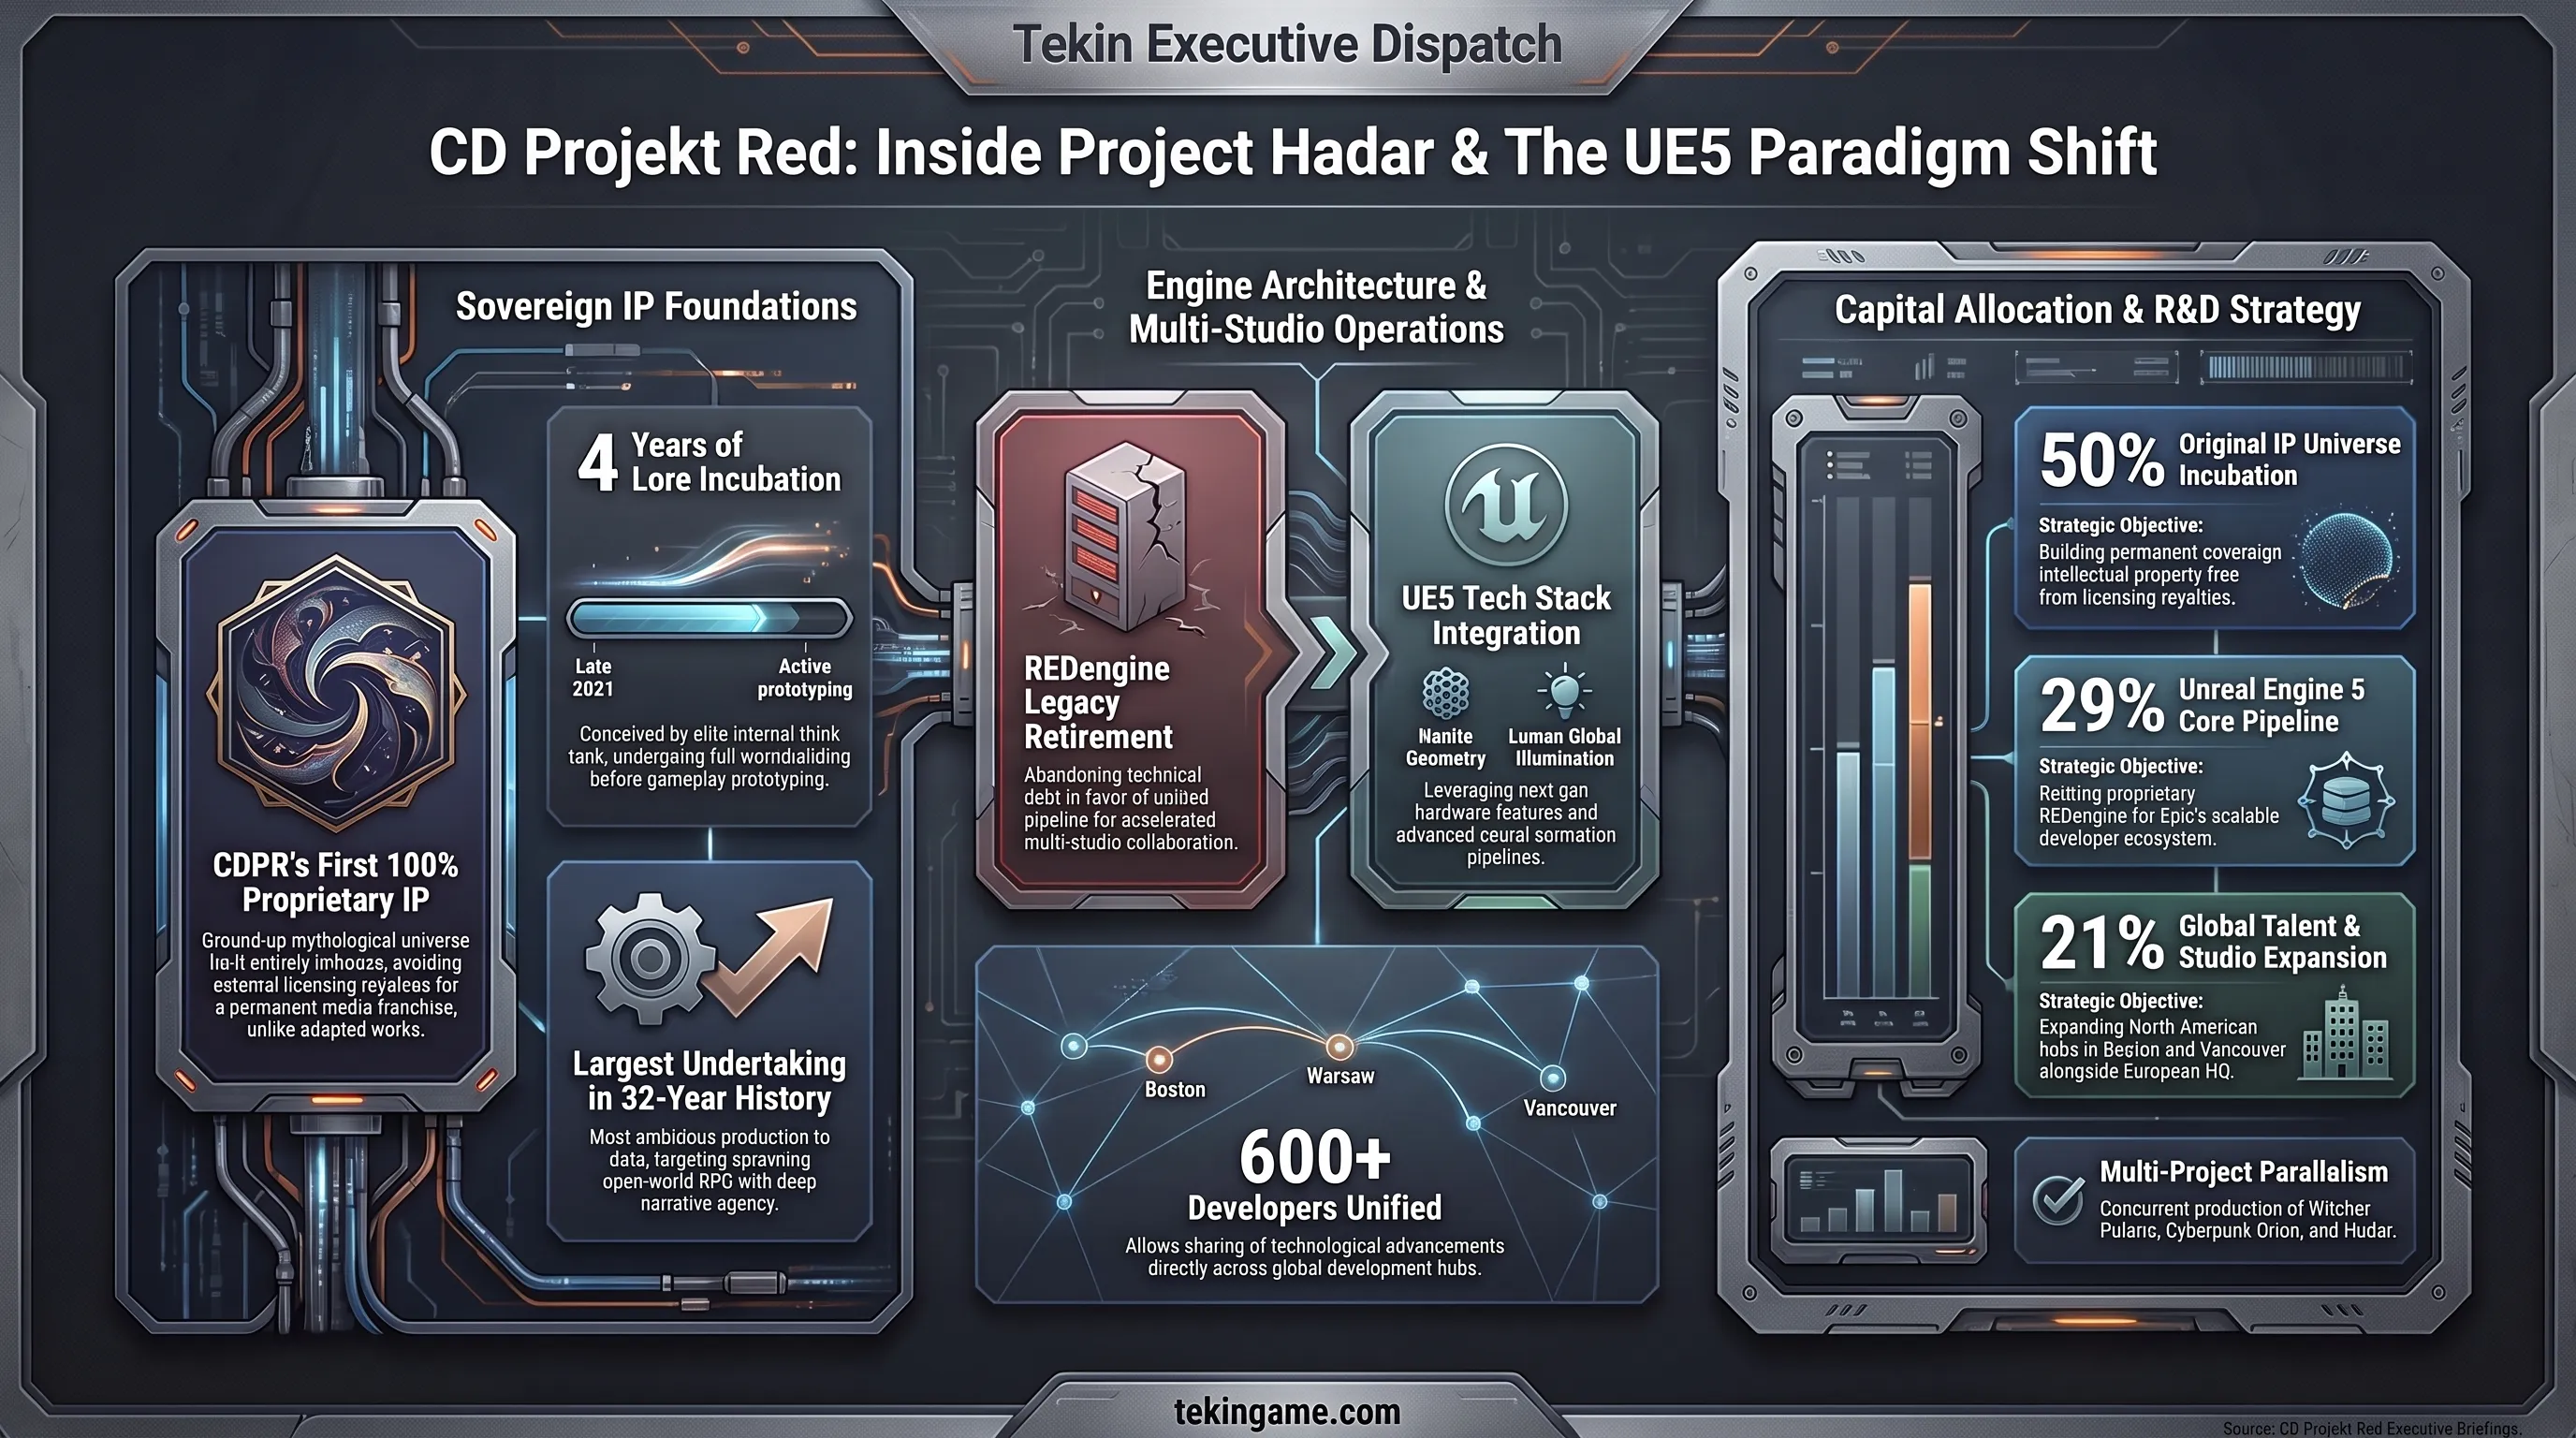
در جریان یک پنل گفتگوهای راهبردی پیرامون نقشه راه توسعه استودیوی سیدی پراجکت رد (CD Projekt Red) در ۱۶ اکتبر ۲۰۲۶، میخاو نواکوفسکی (Michał Nowakowski) مدیرعامل مشترک استودیو پرده از بزرگترین و جاهطلبانهترین پروژه تاریخ این کمپانی با نام رمز Project Hadar برداشت. این پروژه نقطه عطفی تاریخی در کارنامه ۲۵ ساله خالقان ویچر است؛ چرا که برای نخستین بار در تاریخ این استودیو، با یک دارایی فکری (IP) کاملاً اصیل و مستقل روبرو هستیم که بر پایه هیچ رمان، اسطوره پیشین یا بازی رومیزی بنا نشده است.
پیش از این، موفقیتهای درخشان استودیو روی اقتباس از رمانهای فانتزی آندری ساپکوفسکی در سری The Witcher و دنیای آیندهنگرانه بازی رومیزی مایک پانداسمیت در Cyberpunk 2077 استوار بود. اما هادار به گفته نواکوفسکی، نتیجه چندین سال نشستهای پیوسته اتاق فکر ارشد استودیو برای خلق جهانی کاملاً تازه از ریشه است. او تایید کرد که فاز پیریزی مفاهیم بنیادین (Core IP Foundations) و نگارش اسطورهشناسی این اثر به پایان رسیده و تیمی زبده از مهندسان ارشد در شعبههای ورشو و بوستون، ساخت نخستین نمونههای اولیه گیمپلی (Prototyping) را بر بستر آنریل انجین ۵ آغاز کردهاند.
جعبه اصطلاحات تخصصی تکین
تغییر زیرساخت فنی از موتور بومی و پردردسر REDengine به آنریل انجین ۵ اپیک گیمز، به تیم سازنده اجازه داده تا به جای حل باگهای رندرینگ و شبیهسازی شهری، بر ارتقای عمق روایی و پیادهسازی سیستمهای عاطفی هوش مصنوعی غیرقابلبازی (NPCs) تمرکز کنند. اگرچه پروژه هادار هنوز با ورود به فاز پیشتولید کامل فاصله دارد و تا پایان دهه جاری منتشر نخواهد شد، اما اشتغال تیمی زبده نشان میدهد که این عنوان سومین ستون استراتژیک کمپانی در کنار سهگانه پولاریس (The Witcher 4) و دنباله سایبرپانک (Project Orion) خواهد بود.
از نقطه نظر ارزشگذاری تجاری، خلق یک آیپی کاملاً مستقل برای شرکتی در ابعاد سیدی پراجکت اهمیت حیاتی دارد. در پروژههای اقتباسی، پرداخت درصدهای سنگین رویالتی به صاحبان حقوقی (نظیر کشمکشهای مالی سالهای گذشته با ساپکوفسکی) و محدودیتهای اعمالشده بر حق امتیاز فیلمها و سریالهای اسپینآف، حاشیه سود نهایی را کاهش میداد. با پروژه هادار، این استودیو کنترل مطلق بر ترابرد رسانهای، کمیکها و محصولات جانبی را در اختیار خواهد داشت.
برای هواداران بازیهای نقشآفرینی در ایران و خاورمیانه، پروژه هادار نویدبخش جهشی بزرگ در ژانر RPG داستانمحور است؛ جایی که انتخابهای اخلاقی خاکستری، شاخهبندیهای سرنوشتساز روایی و اتمسفر غنی بدون محدودیتهای کتابهای قبلی به بالاترین استاندارد ممکن خواهند رسید.
مرور خط زمانی تحول آیپیهای سیدی پراجکت رد نشان میدهد که چگونه یک توزیعکننده کوچک دیسکهای بازی در لهستان به یکی از اثرگذارترین امپراتوریهای خلق جهان بازی تبدیل شد.
تایملاین رویدادها | کرونولوژی تکامل پروژههای استراتژیک سیدی پراجکت
| سال / فاز تولید | عنوان و پروژه شاخص | دستاورد فنی و نوآوری معماری |
|---|---|---|
| ۲۰۰۷ | ویچر ۱ (The Witcher) | نخستین اقتباس روایی بر بستر موتور دستکاریشده ارورا. |
| ۲۰۱۵ | ویچر ۳: شکار وحشیانه | جهش تاریخی جهانباز، دریافت بیش از ۲۵۰ جایزه بازی سال. |
| ۲۰۲۰ | سایبرپانک ۲۰۷۷ و فانتوم لیبرتی | نورپردازی ردیابی پرتو مسیر کامل (Path Tracing) و اصلاحات ساختاری. |
| ۲۰۲۴ | مهاجرت کامل به Unreal Engine 5 | آغاز تولید همزمان ویچر ۴ (پولاریس) و پایهریزی هادار. |
| اکتبر ۲۰۲۶ | تثبیت بنیادین پروژه Hadar | خلق کامل اسطورهشناسی اوریجینال و آغاز پروتوتایپ آنریل ۵. |
عقبنشینی تاریخی جگکس در برابر خشم بازیکنان؛ لغو کامل پروژه RuneScape: Reignited دو هفته پس از رونمایی
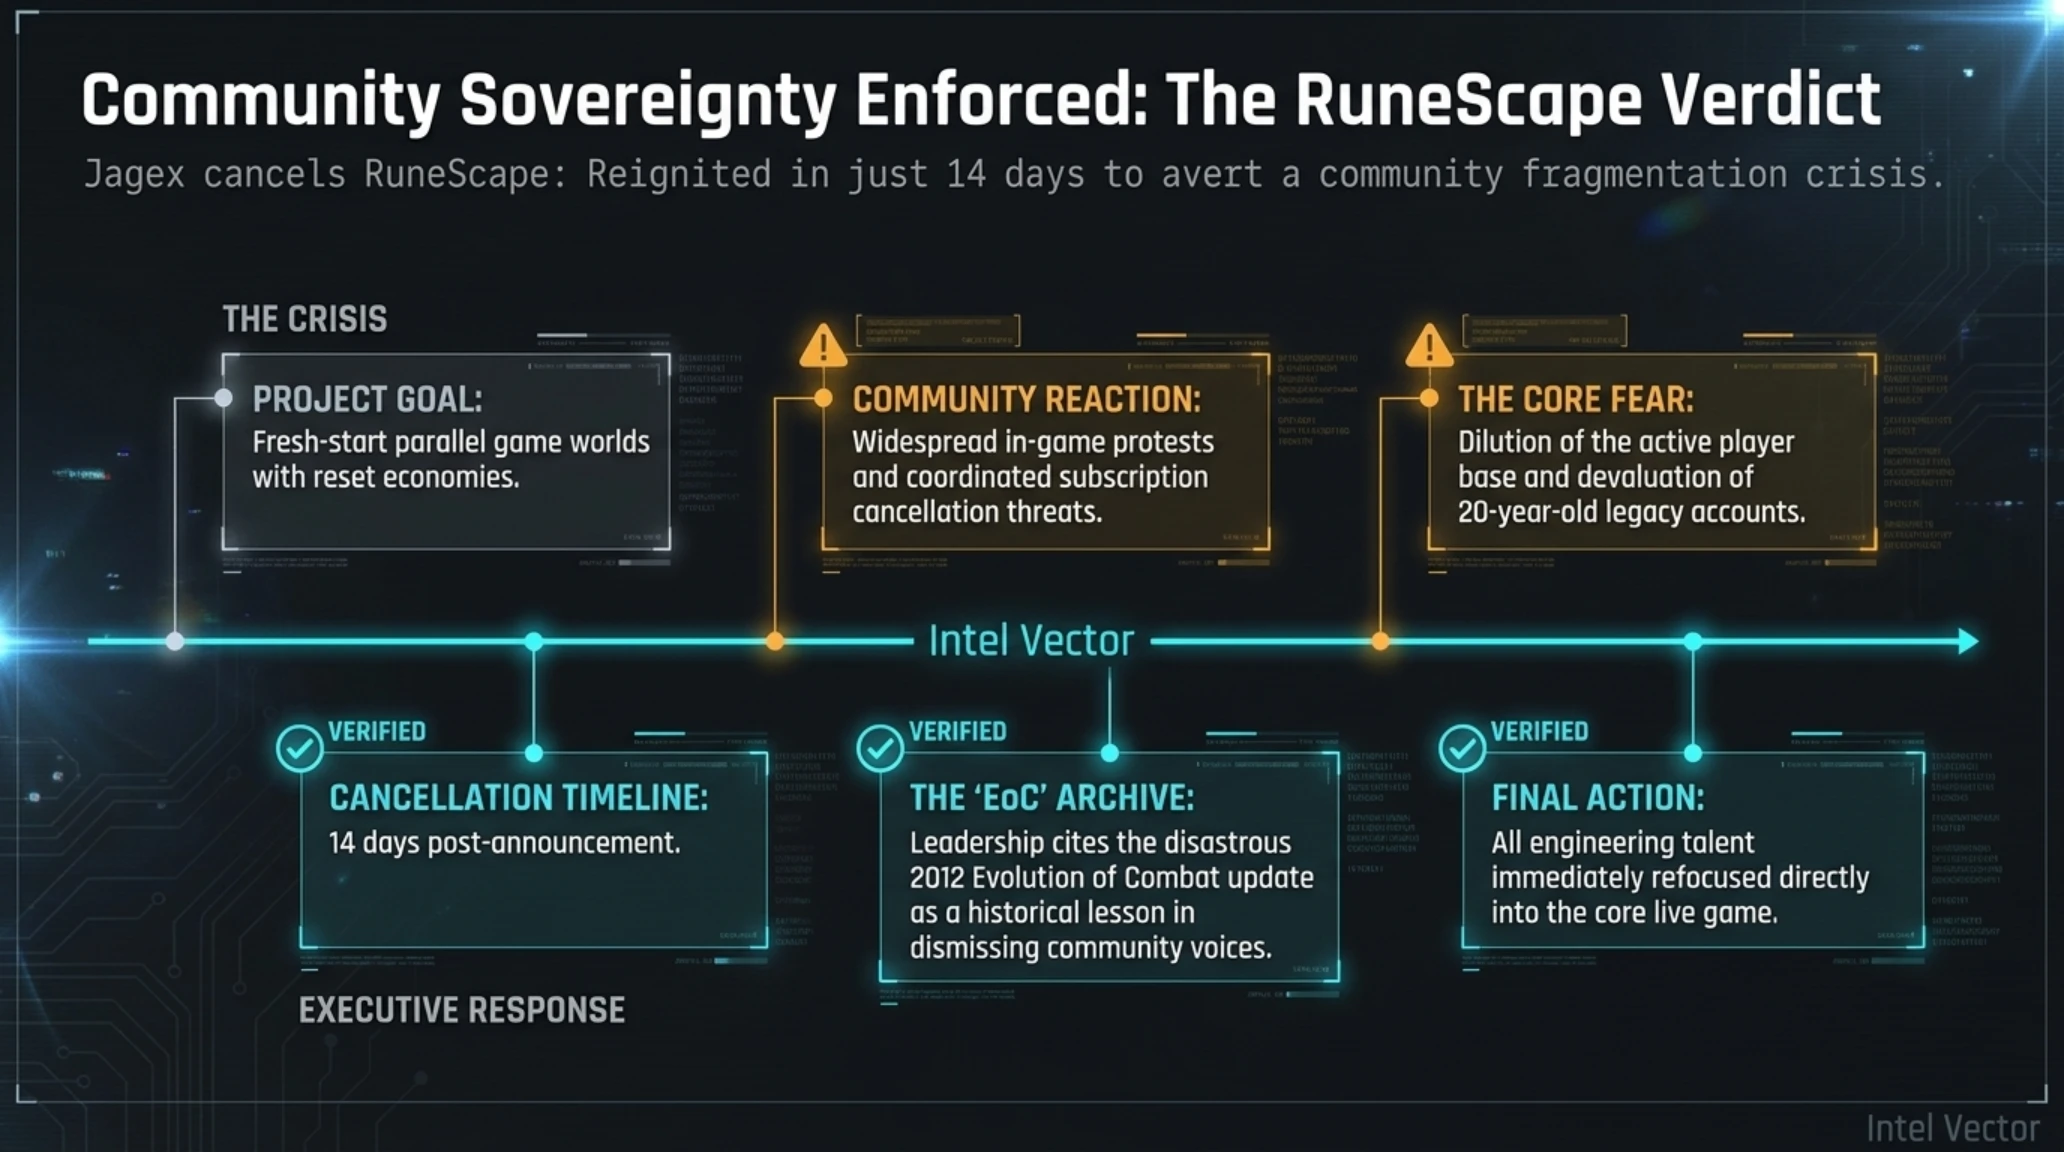
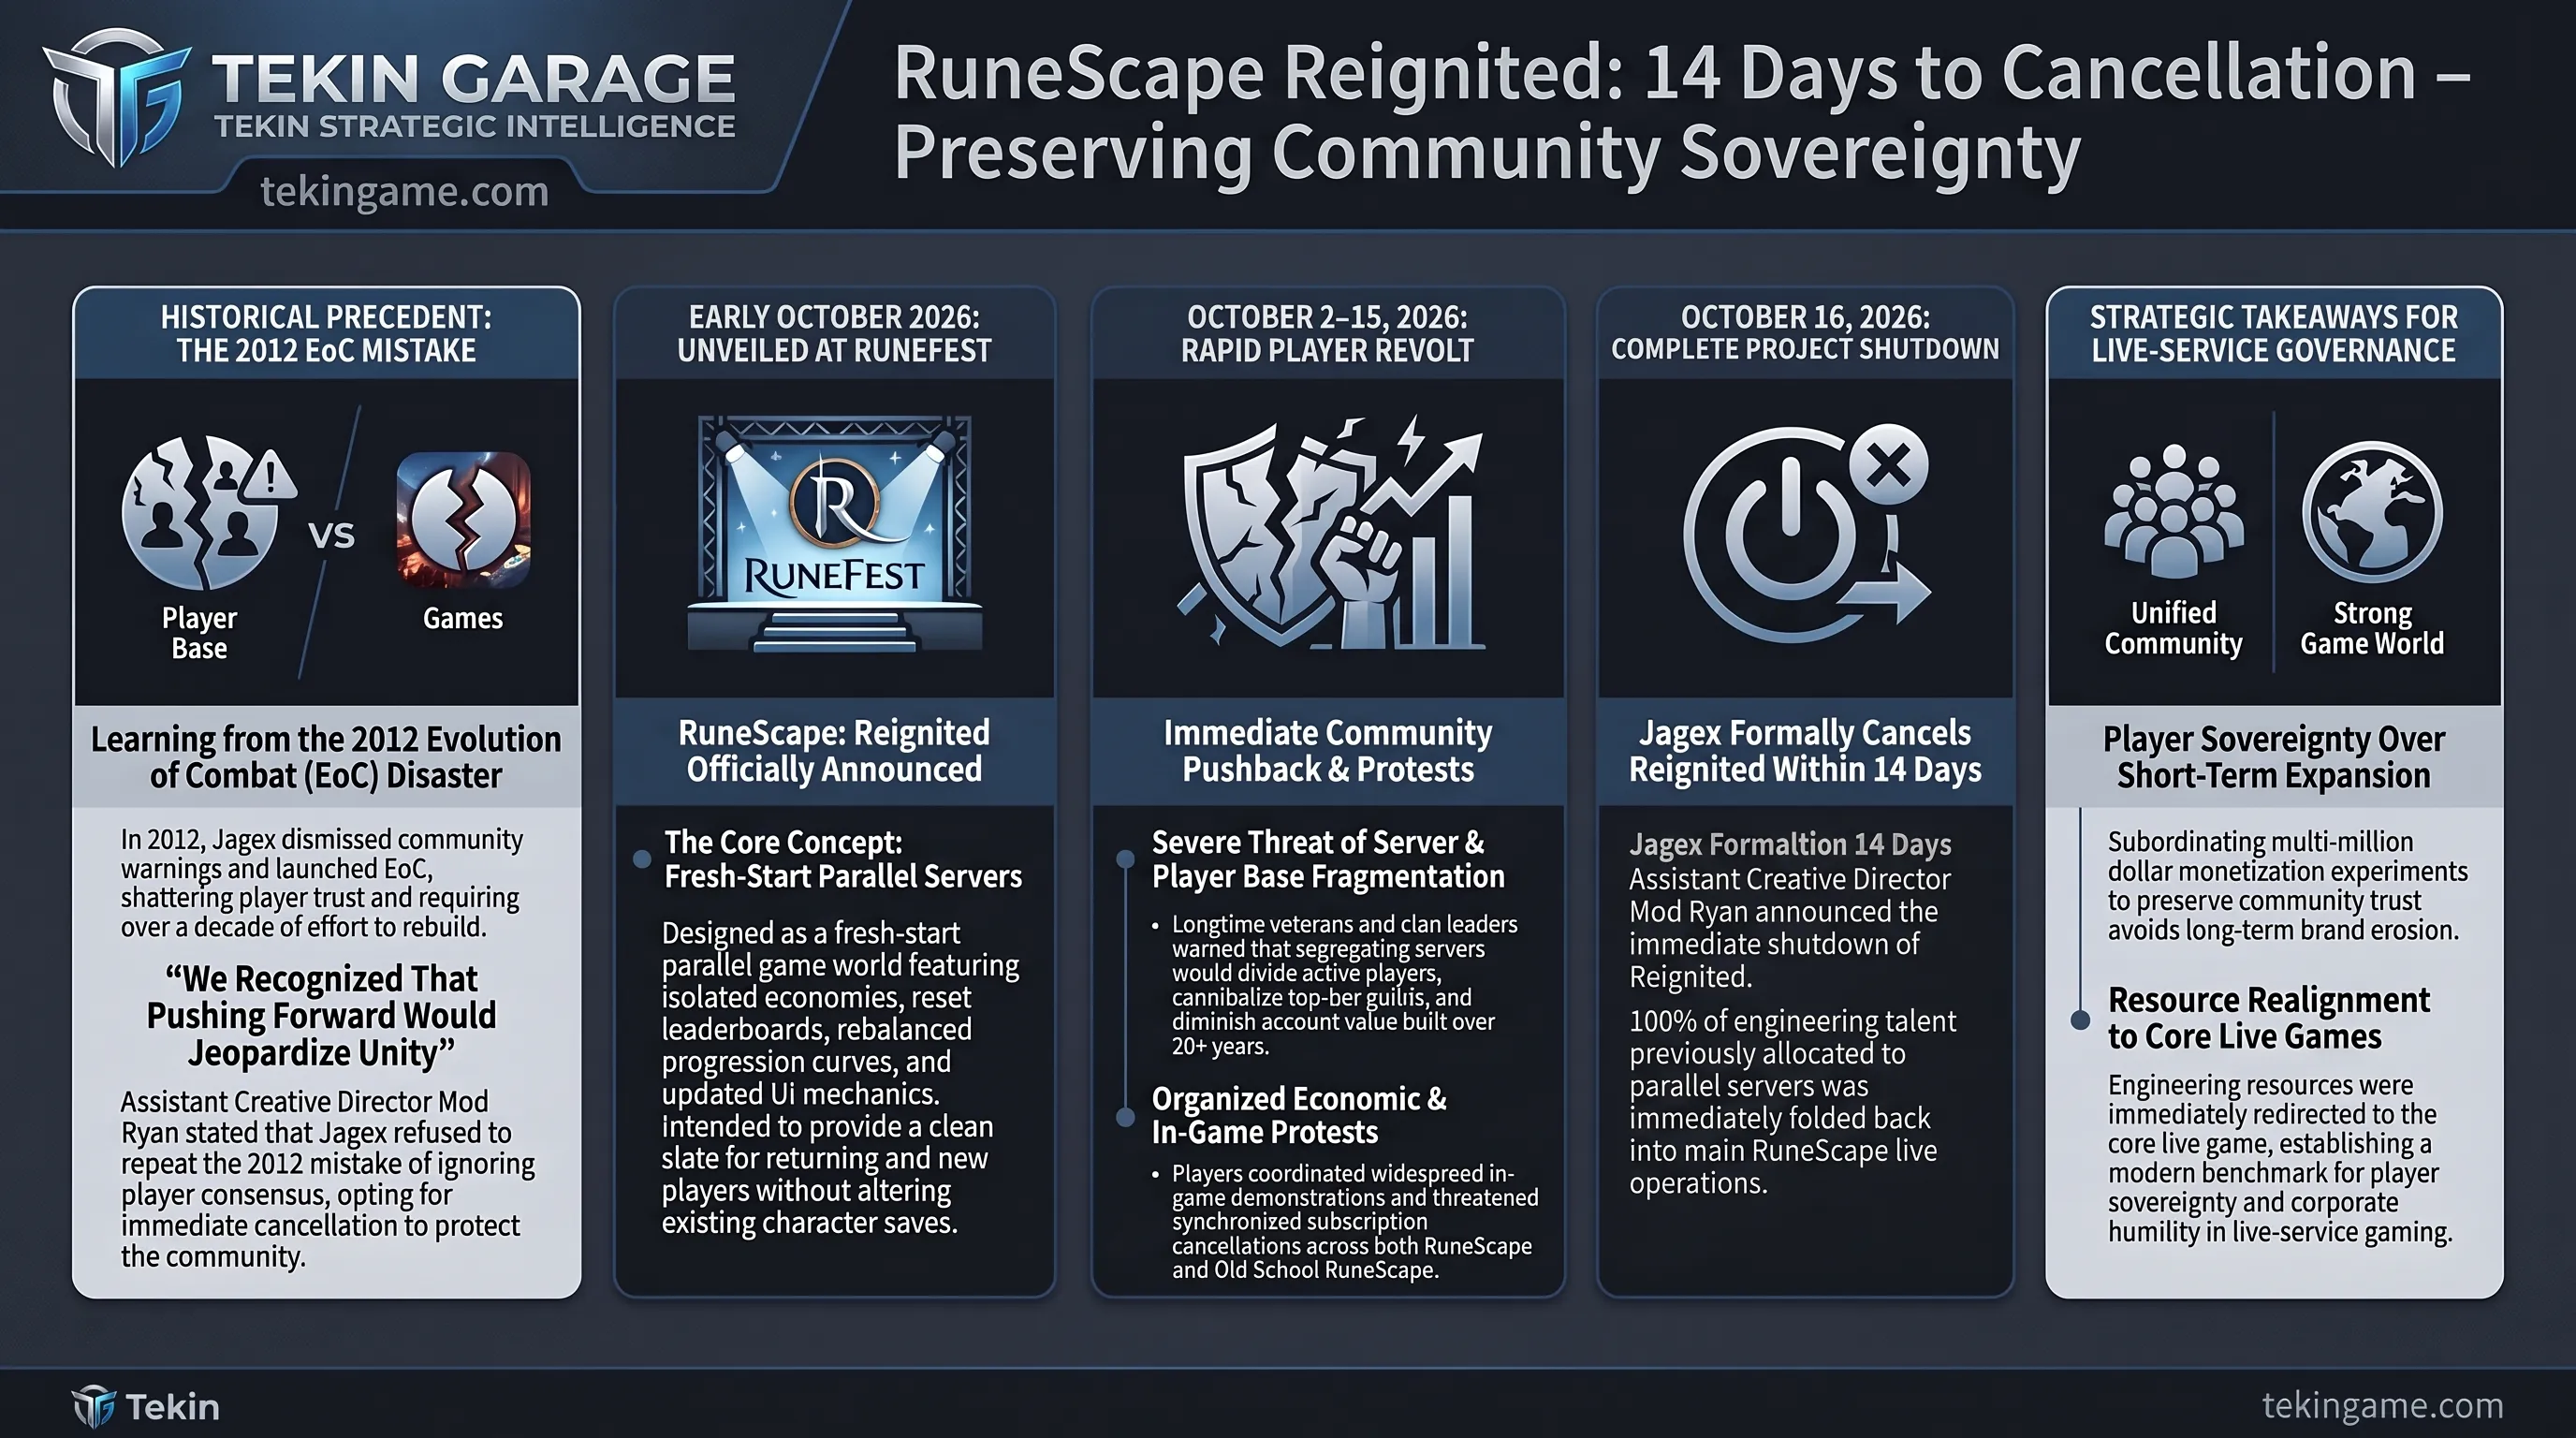
در تصمیمی غافلگیرکننده اما شجاعانه، استودیوی بریتانیایی جَگکس (Jagex) در ۱۶ اکتبر ۲۰۲۶ رسماً پرونده پروژه RuneScape: Reignited را برای همیشه مختومه اعلام کرد. این پروژه که کمتر از دو هفته پیش در جریان همایش سالانه RuneFest با تبلیغات گسترده به عنوان یک سرور آغازین کاملاً جدید (Fresh Start Server) با سیستم اقتصادی ایزوله و رقابت ردهبندی مستقل معرفی شده بود، به محض رونمایی با طوفانی از انتقادات تند کاربران و قدیمیترین کهنهکاران بازی مواجه شد.
بازیکنان روناسکیپ معتقد بودند راهاندازی این سرور موازی نه تنها هیچ بهبودی برای محتوای بازی اصلی به همراه ندارد، بلکه جامعه کاربری وفادار را به دو نیمه تقسیم کرده و ارزش صدها ساعت تلاش، ارتقای لول و دستاوردهای اقتصادی بازیکنان در دو دهه گذشته را به خطر میاندازد. هواداران این اقدام را ترفندی نامحسوس برای درآمدزایی مجدد از طریق وادار کردن کاربران به پرداخت اشتراکهای مضاعف ارزیابی کردند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش جامعه بازیکنان | درصد آرا در نظرسنجی | دلیل کلیدی مخالفت یا موافقت |
|---|---|---|
| کهنهکاران و دارندگان حسابهای قدیمی | ۷۸ درصد (مخالف مطلق) | تضعیف ارزش دستاوردهای بیستساله و تجزیه جامعه بازی |
| بازیکنان تازهوارد و جویای رقابت مجدد | ۲۲ درصد (موافق اولیه) | امکان دستیابی به رتبههای برتر در جدولهای ردهبندی تازه |
| فعالان اقتصاد و تجارت درون بازی | ۸۹ درصد (مخالف سرسخت) | سقوط نرخ تبادل طلا و ایجاد شوک منفی به نقدینگی سرور اصلی |
| تولیدکنندگان محتوا و استریمرها | ۸۴ درصد (هشدار تحریم) | تاکید بر لزوم تمرکز بر آپدیتهای گیمپلی به جای سرورهای تکراری |
| مدیریت اجرایی استودیوی جگکس | ۱۰۰ درصد (لغو قطعی) | حفظ یکپارچگی جامعه و جلوگیری از تکرار فاجعه تاریخی EoC |
در بازیهای MMORPG، بازار مرکزی گرند اکسچنج (Grand Exchange) همانند یک بازار بورس واقعی عمل میکند. خروج حتی ۱۵ درصد از بازیکنان فعال به سرورهای مجزا، تعادل عرضه و تقاضای آیتمهای کمیاب را برهم زده و به بحرانهای تورمی یا رکود نقدینگی در اقتصاد بازی اصلی منجر میشود. کهنهکاران با تکیه بر این واقعیت اقتصادی، مدیران جَگکس را به تحریم سراسری خرید توکنهای عضویت (Bond) تهدید کردند.
مد رایان (Mod Ryan) دستیار کارگردان خلاق جگکس در ویدیویی صریح و احساسی اعتراف کرد: «ما درس تلخ سال ۲۰۱۲ را هرگز فراموش نکردهایم. زمانی که با آپدیت موسوم به Evolution of Combat هشدارهای جامعه را نادیده گرفتیم، پایههای بازی ویران شد و بیش از یک دهه زحمت کشیدیم تا اعتماد شما را بازسازی کنیم. ما اکنون اشتباه خود را صریحاً میپذیریم؛ پروژه Reignited به طور کامل لغو شده و منابع آن تماماً صرف توسعه مهارتهای جدید در بازی اصلی خواهد شد.»
این تصمیم نشان داد که در دوران اوجگیری بازیهای چندنفره آنلاین، قدرت تشکلهای کاربری و صدای یکپارچه گیمرها میتواند بالاترین ردههای مدیریتی را به زانو درآورد و پروژههای تحمیلی را در نطفه خفه کند.
اما در سوی دیگر اقیانوس گیمینگ، مسابقات حرفهای با بحرانی به مراتب تاریکتر روبرو شد؛ جایی که پولهای کثیف و مافیای شرطبندی، کارنامه یکی از شناختهشدهترین بازیکنان کانتر استرایک را برای همیشه به خاکستر نشاند.
سقوط اخلاق در جهنم شرطبندی؛ محرومیت مادامالعمر ستاره سابق CS2 در پی افشای تبانی ۴.۵ میلیون دلاری
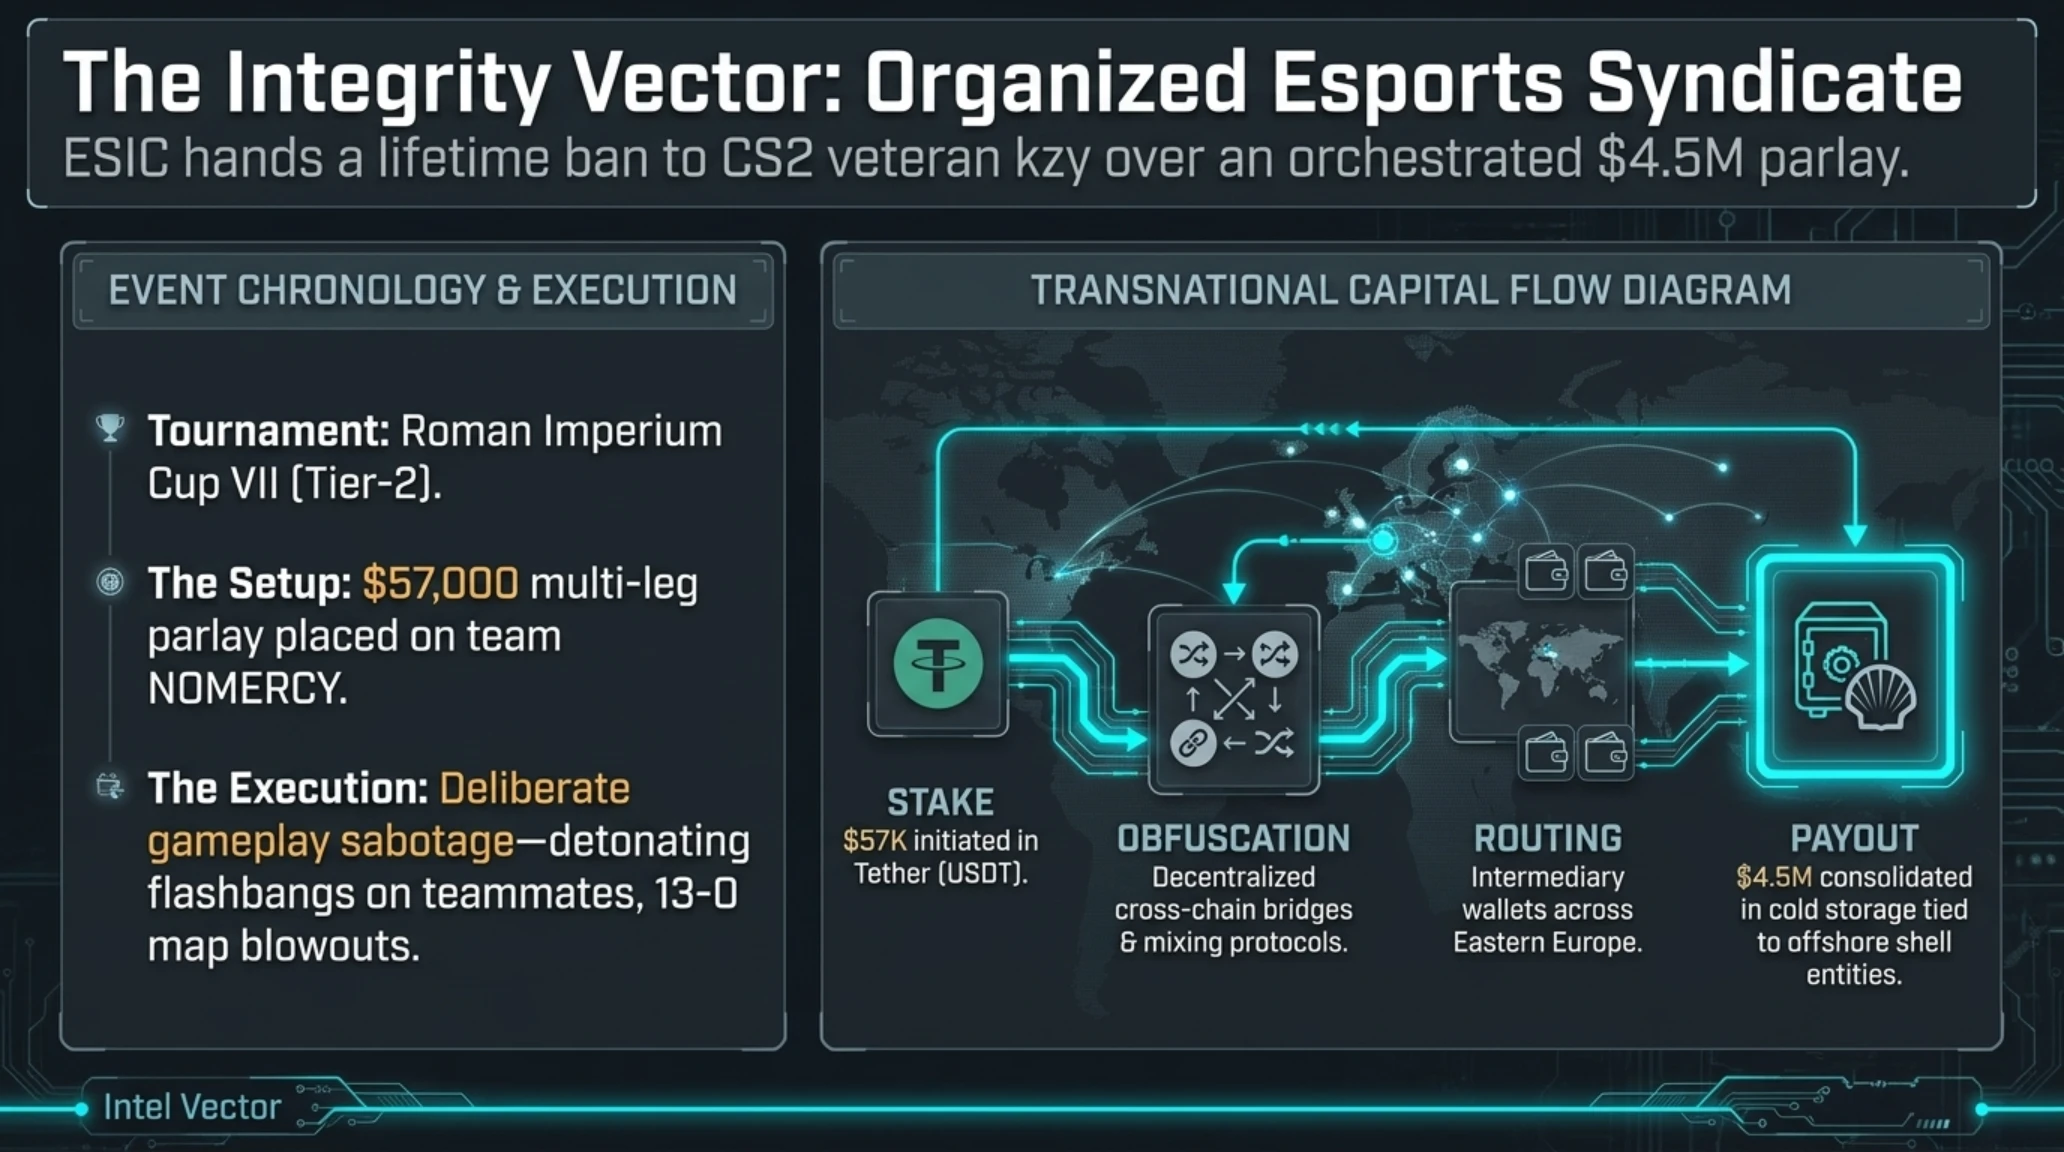
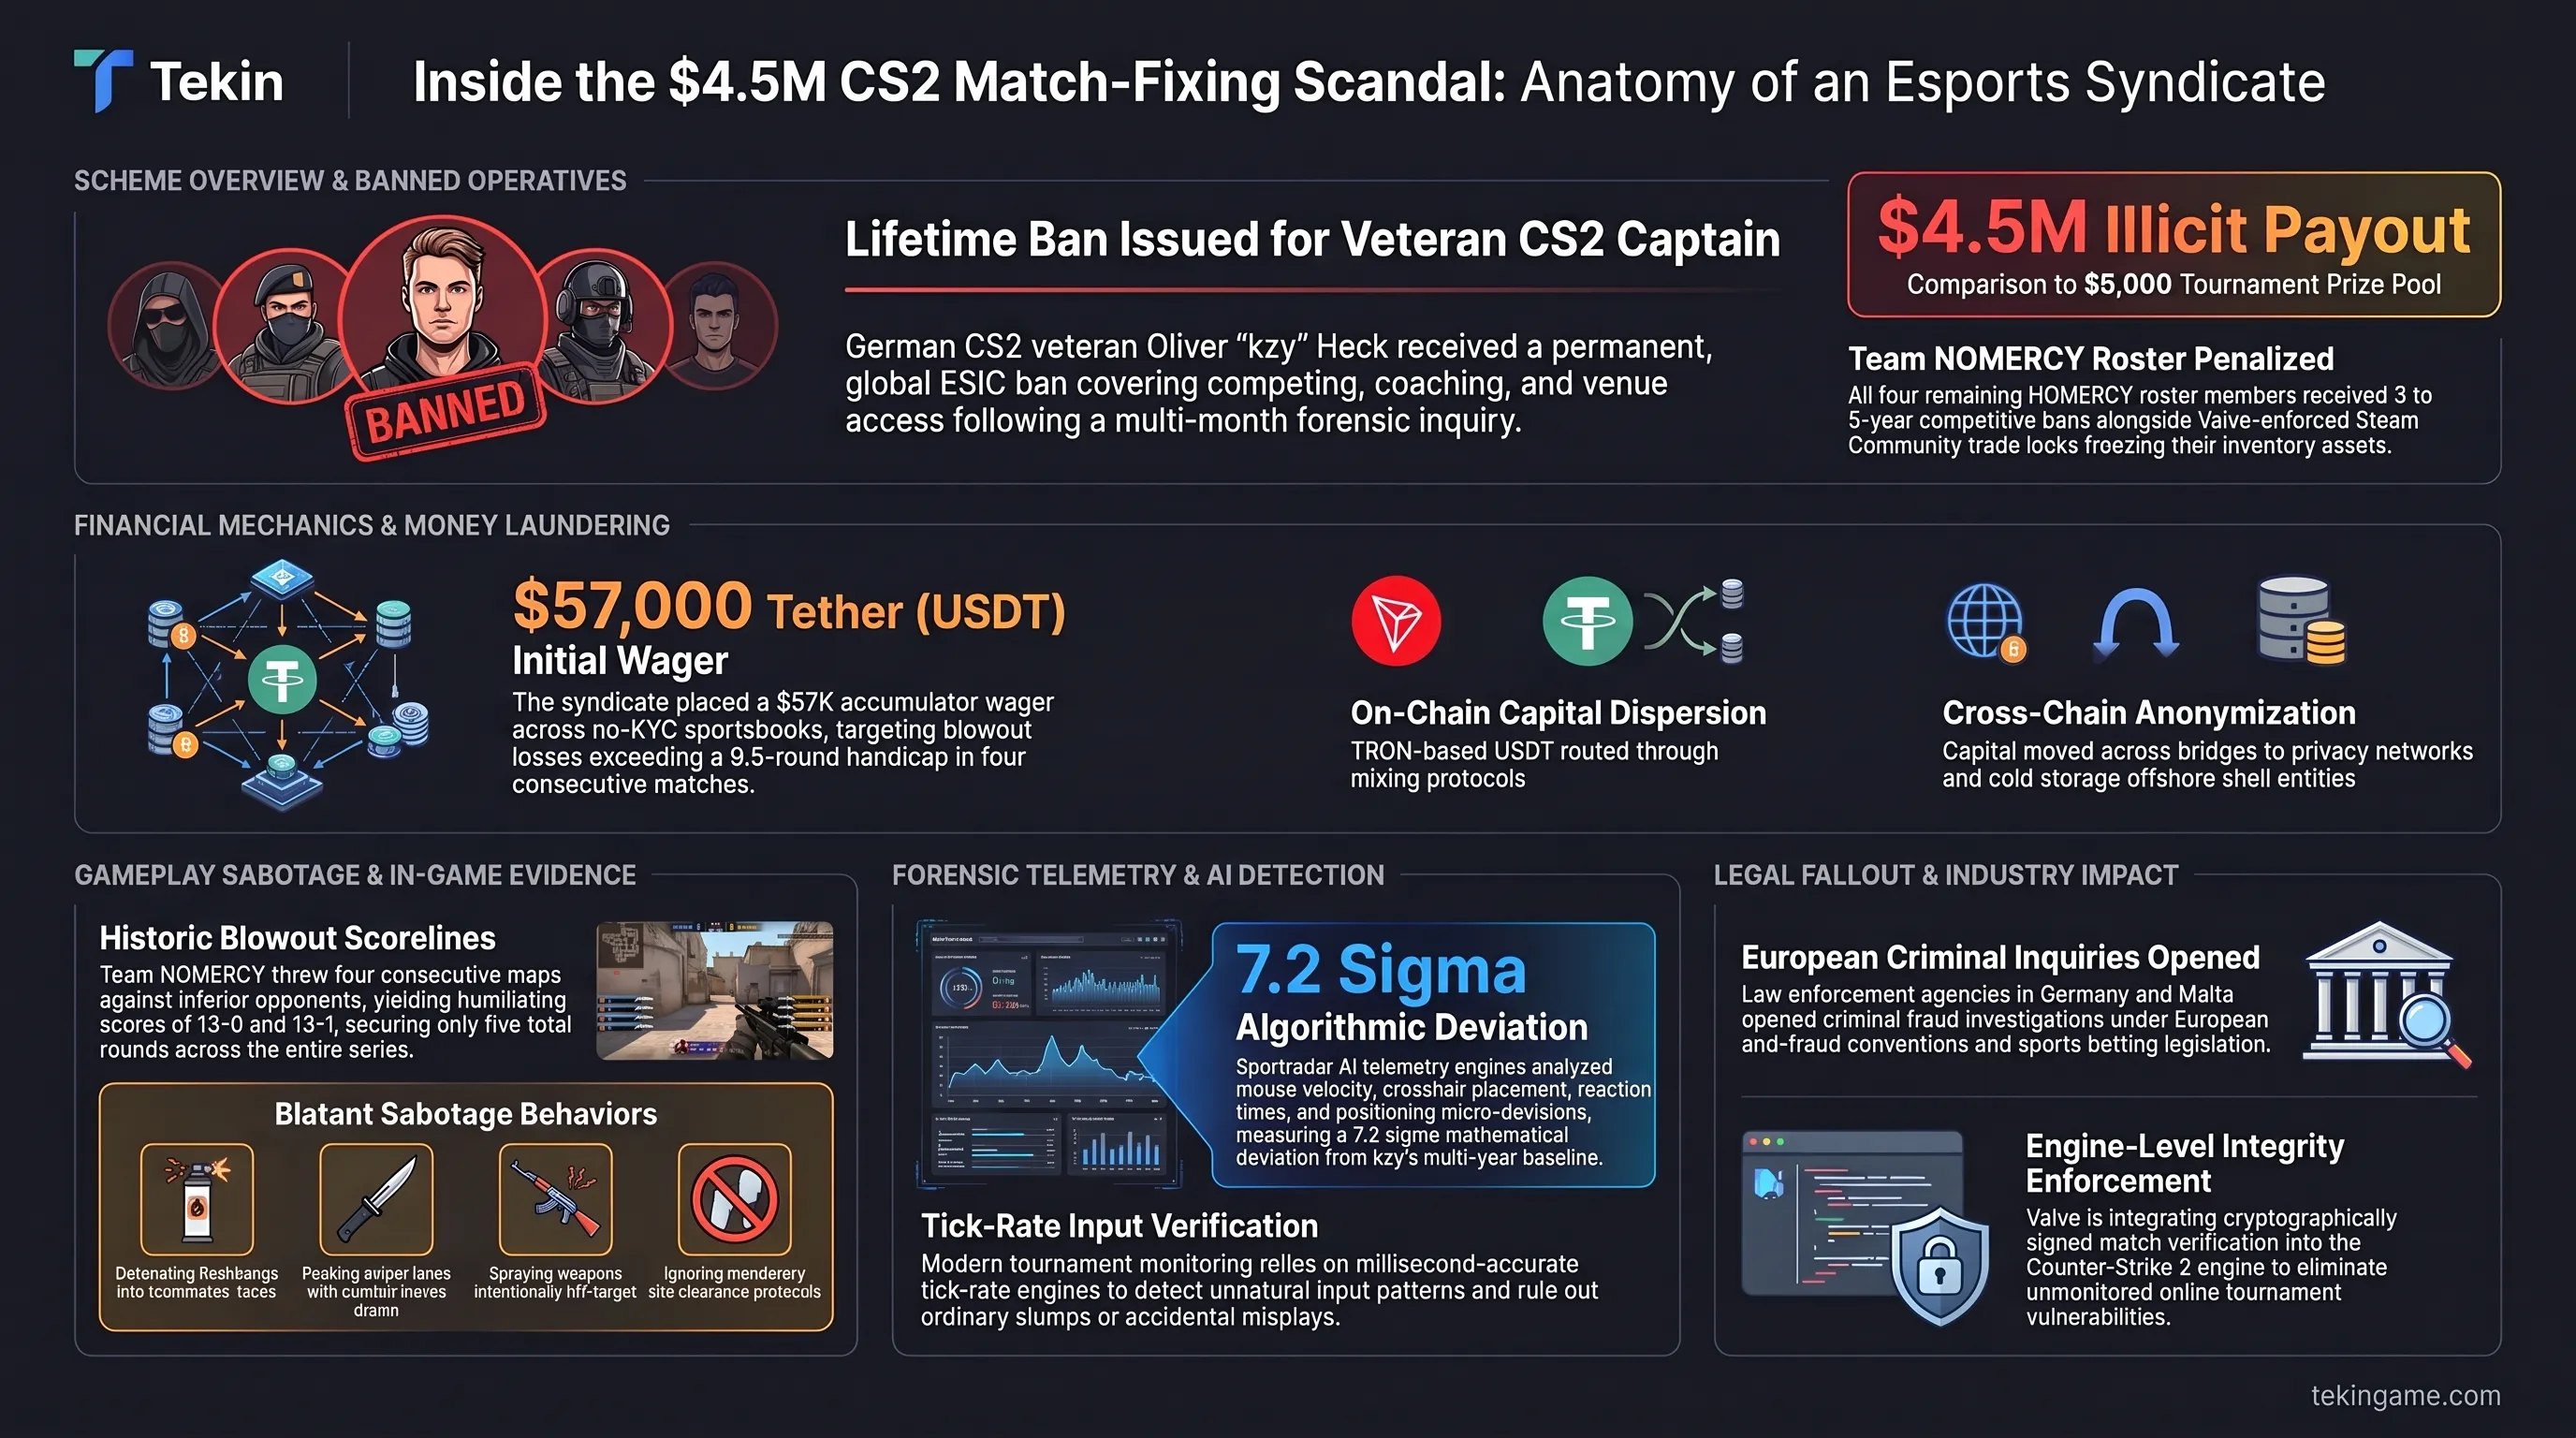
در یکی از تاریکترین و تکاندهندهترین رسواییهای تاریخ ورزشهای الکترونیک، کمیسیون صیانت از سلامت رقابتها (ESIC) در ۱۶ اکتبر ۲۰۲۶ با صدور حکمی سنگین و غیرقابلتجدیدنظر، الیور هک (Oliver Heck) ملقب به «kzy»، ستاره کهنهکار آلمانی و بازیکن سابق تیم مطرح MOUZ در بازی Counter-Strike 2 را برای همیشه از کلیه فعالیتهای رسمی ورزشهای الکترونیک محروم کرد.
این پرونده جنجالی به مسابقات تورنمنت Roman Imperium Cup VII مربوط میشود؛ جایی که تیم kzy با نام NOMERCY دست به تبانی سازمانیافته برای باخت عمدی با نتایج عجیب زد. دادههای هوش مصنوعی سامانه نظارت بر شرطبندی رادار اسپورت (Sportradar) و هشدارهای دریافتی از پلتفرمهای شرطبندی رمزارزی فاش ساخت که یک شرط ترکیبی (Parlay) سنگین ۵۷ هزار دلاری روی باخت تحقیرآمیز تیم نومرسی با اختلاف بیش از ۹.۵ راند در ۴ مسابقه پیاپی ثبت شده بود؛ شرطی که در صورت تحقق، پاداش نجومی ۴.۵ میلیون دلاری برای طراحان این نقشه به همراه داشت.
بازبینی ویدیوهای دمو (DEMO) مسابقات توسط کارشناسان ESIC شواهد انکارناپذیری از تبانی را آشکار کرد: بازیکنان در مسابقات مقابل رقبای ضعیف با نتایج ۱۳ بر ۰ و ۱۳ بر ۱ تسلیم شدند و در مجموع ۴ نقشه کامل، تنها ۵ راند پیروز شدند. پرتاب عامدانه فلشبنگ در جلوی دید همتیمیها، حرکت با چاقو به سمت اسنایپر دشمن، شلیکهای کاملاً خطا و چک نکردن عامدانه زوایای مرسوم، ثابت کرد که kzy و همتیمیهایش نه به خاطر ضعف مهارت، بلکه برای محقق ساختن سقف هندیکپ شرط ۴.۵ میلیون دلاری بازی میکردند.
عدم توازن اقتصادی میان جوایز نقدی تورنمنتهای رده دوم و پولهای شناور در سایتهای شرطبندی غیررسمی، عامل اصلی ایجاد این فسادهای ساختاری است. در تورنمنتی که مجموع کل جایزه تیم قهرمان به سختی به ۵ هزار دلار میرسید، وسوسه دریافت سهمی از سود ۴.۵ میلیون دلاری یک تبانی شرطبندی، کاپیتان باسابقه آلمانی را وادار کرد تا سابقه ده ساله حضور در میادین بینالمللی را به حراج بگذارد. بررسی تراکنشهای بلاکچینی نشان داد مبلغ ۵۷ هزار دلار شرط اولیه با استفاده از رمزارز تتر (USDT) از طریق سرویسهای میکسر و حسابهای واسطه در شرق اروپا به چند سایت شرطبندی بدون احراز هویت (No-KYC) تزریق شده بود.
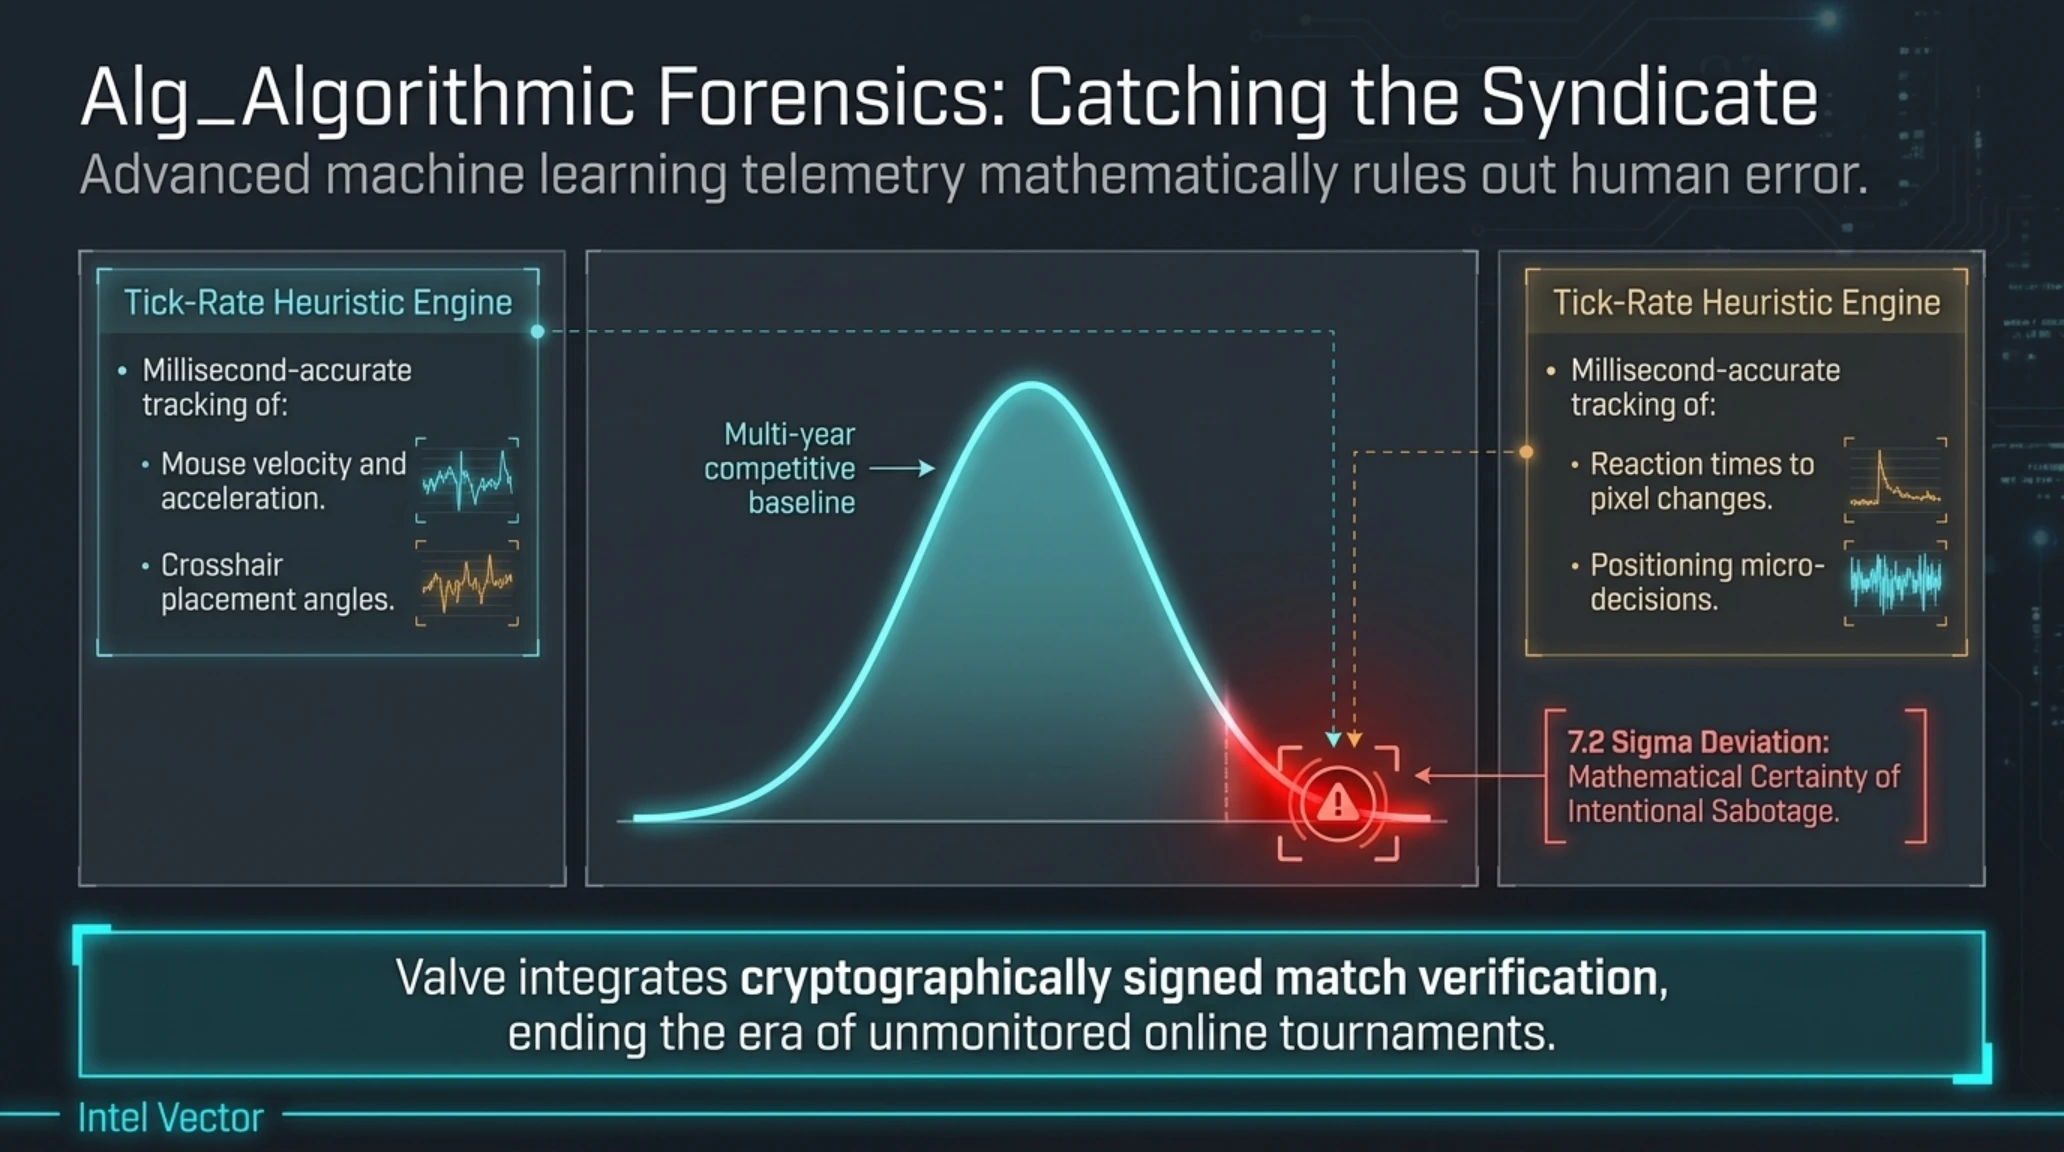
از دیدگاه فناوریهای نظارتی، پلتفرمهای مانیتورینگ مسابقات نظیر ابزارهای آنالیز تیکریت (Tick-rate Heuristics) امروزه تمامی حرکات ماوس، زوایای کراسهیر و نرخ واکنش بازیکنان را بر حسب میلیثانیه ثبت میکنند. تطبیق الگوریتمی این دادهها با تلهمتری سرورهای بازی نشان داد که ناهماهنگی حرکتی و تأخیر عمدی در هدفگیری اعضای نومرسی، ضریب انحراف آماری غیرممکنی بالغ بر ۷.۲ سیگما نسبت به عملکرد عادی آنان داشته است؛ شاخصی ریاضی که احتمال تصادفی بودن این باختها را به صفر مطلق میرساند.
علاوه بر محرومیت مادامالعمر kzy به عنوان مغز متفکر و هماهنگکننده این توطئه، سایر اعضای تیم نیز به محرومیتهای سنگین ۳ تا ۵ ساله محکوم شدند و حسابهای کاربری استیم و درآمدهای آنان مسدود شد. این رسوایی بر ضرورت رگولاتوری شفاف و برخورد قضایی با شبکههای شرطبندی غیرقانونی که مسابقات ردههای پایه و دسته دوم کانتر استرایک را به ابزاری برای پولشویی و کسب ثروتهای نامشروع بدل کردهاند، تاکید میکند.
در ایران، جایی که تب بازی Counter-Strike 2 در میان نسل جوان و گیمنتها بسیار داغ است، این رویداد باید به عنوان درس عبرتی بزرگ برای گیمرهای مستعد تلقی شود؛ بازیکنانی که گاه به دلیل نبود حامیان مالی رسمی، وسوسه ورود به کانالهای تلگرامی شرطبندی و تبانیهای پشت پرده میشوند و با نابودی اعتبار حرفهای خود، فرصت حضور در مسابقات معتبر بینالمللی را برای همیشه از دست میدهند. راهاندازی لیگهای رسمی و شفاف داخلی، حمایت اسپانسرهای صنعتی و آموزش اخلاق حرفهای به نخبگان ورزشهای الکترونیک، تنها پادزهر پایدار برای مصونسازی جامعه گیمینگ کشور در برابر چنین تلههای ویرانگری است.
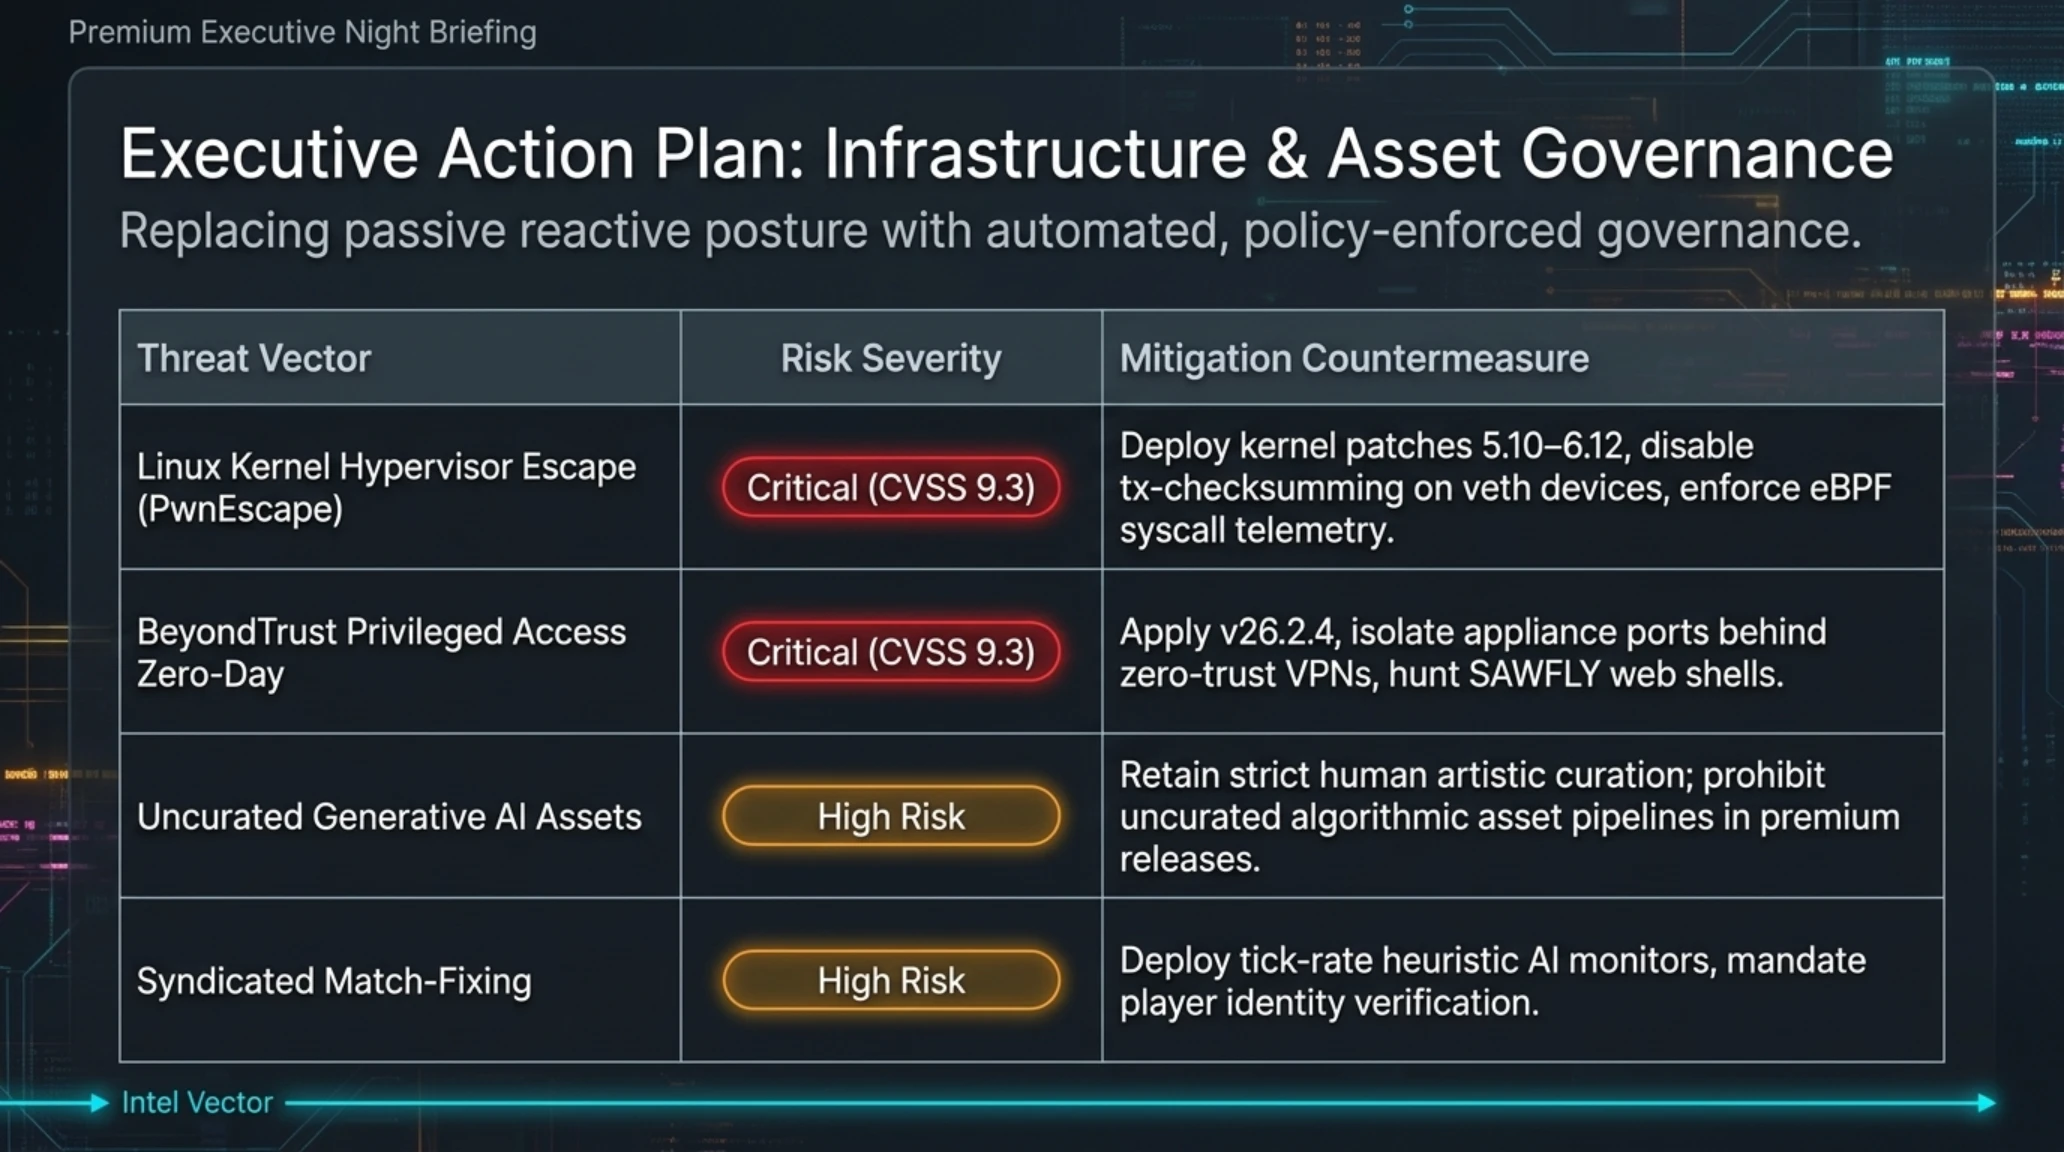
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| فرار از هایپروایزر کرنل لینوکس (PwnEscape) | بحرانی (۹.۳) | ارتقای فوری پکیجهای کرنل به شاخههای پچشده و غیرفعالسازی چکسام ناقص. |
| زیرودی دسترسی ریموت سازمانی (BeyondTrust) | بحرانی (۹.۳) | نصب پچ نسخه ۲۶.۲.۴، محدودسازی پورتها به VPN و شکار فعال وبشل SAWFLY. |
| ورود بیضابطه داراییهای هوش مصنوعی به بازیها | ریسک بالا | حفظ نظارت کامل هنرمندان انسانی و جلوگیری از جایگزینی تنبلانه آرتها. |
| تبانی و شرطبندی غیرقانونی در مسابقات آنلاین | ریسک بالا | پایش بلادرنگ الگوهای شرطبندی با هوش مصنوعی و احراز هویت شفاف بازیکنان. |
| ریسک مالی و فنی مهاجرت موتور بازیها به آنریل ۵ | مهارشده / مطلوب | بهرهگیری از معماری لومن و نانایت برای خلق دنیاهای غنی بدون اتلاف منابع. |
پایش مستمر این بردارهای پنجگانه امنیتی و مدیریتی توسط تیمهای پدافند سایبری نشان میدهد که سازمانها باید از واکنشهای انفعالی فاصله گرفته و استراتژیهای پیشگیرانه خودکار را در اولویت قرار دهند.
بررسی شاخصهای دماسنج بازار نشان میدهد که با وجود چالشهای امنیتی و اخلاقی مقطعی، اشتهای جامعه جهانی برای بازیهای اصیل و زیرساختهای پایدار در بالاترین سطح ممکن قرار دارد.
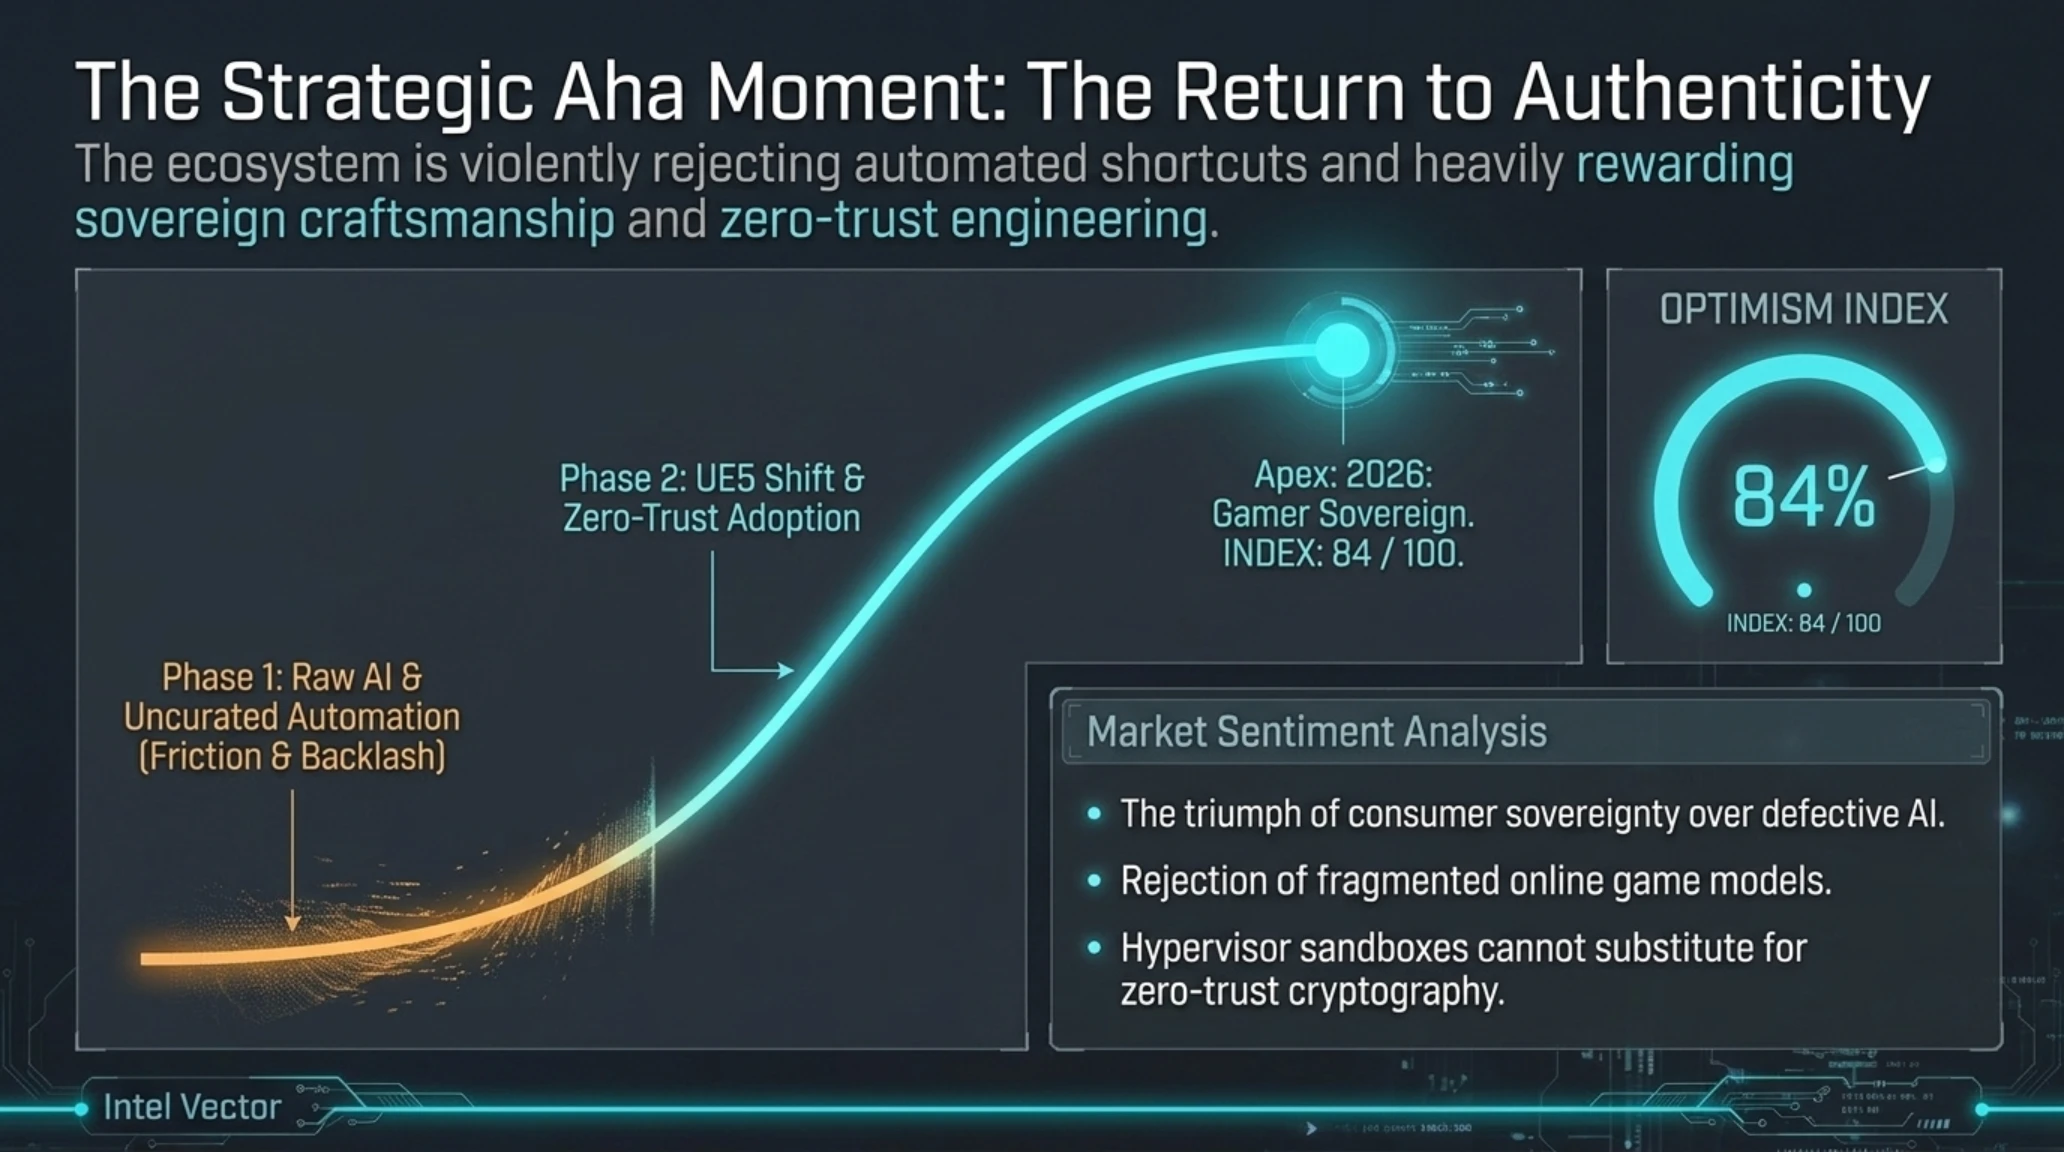
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسند بازار: پیروزی گیمرها در تحریم آرتهای معیوب و اجبار استودیوها به لغو طرحهای مخرب، شاخص رضایت و اعتماد به قدرت جامعه بازیکنان را به عدد امیدبخش ۸۴ درصد رسانده است.
مجموعه وقایع ثبتشده در این شبنامه نشان میدهد که سال ۲۰۲۶ نقطه پایانی بر دوران خودکامگی ناشران بزرگ و تصمیمگیریهای پشت درهای بسته است. بازیکنان امروزی به لطف پلتفرمهای بررسی مستقل و شبکههای اجتماعی، از قدرتی بیسابقه برای متوقف ساختن روندهای مخرب برخوردارند. استودیوهایی که مانند سیدی پراجکت مسیر خلق آثار دستساز و اوریجینال را انتخاب میکنند، با استقبالی بینظیر روبرو خواهند شد و آنهایی که قصد دارند با هوش مصنوعی کیفیت را دور بزنند، به سرنوشت تلخ ریمستر شوگان ۲ دچار میشوند.
از منظر امنیت سایبری نیز رویدادهای امروز اثبات کردند که هیچ سیستمی نفوذناپذیر نیست؛ خواه هایپروایزرهای مدرن لینوکس در کلاسترهای ابری ورسل باشد، خواه ابزارهای سازمانی مدیریت ممتاز مانند بیاندتراست. حفظ امنیت در این فضا نیازمند دیدبانی مداوم، اجرای استراتژیهای انعدام اعتماد (Zero Trust) و پذیرش فروتنانه خطاها پیش از اکسپلویت شدن توسط گروههای متخاصم است.
درس راهبردی امشب برای مهندسان و رهبران فناوری این است که پایداری سامانههای دیجیتال منوط به همگرایی همزمان شفافیت مهندسی، مسئولیتپذیری اخلاقی و گوش سپردن به بازخورد مخاطبان است. سازمانهایی که این سه اصل بنیادین را زیر پا بگذارند، در کوتاهترین زمان با بحرانهای جبرانناپذیر برند و ضررهای هنگفت اقتصادی مواجه خواهند شد.
در ادامه، نظرات کارشناسی پژوهشگران امنیت سایبری و دیدگاههای راهبردی هیئت تحریریه تکینپلاس را پیرامون پیامدهای بلندمدت این رخدادها بررسی خواهیم کرد.
- واکنش سریع و مسئولانه ورسل در مهار باگ کرنل و انتشار فوری پچهای لینوکس.
- شجاعت سیدی پراجکت در سرمایهگذاری سنگین روی آیپی کاملاً جدید هادار.
- اثبات اقتدار جامعه گیمرها در عقب راندن اقدامات غیرحرفهای سگا و جگکس.
- برخورد قاطع و بدون اغماض ESIC با متخلفان شرطبندی و حفظ سلامت رقابتها.
- کشف رخنههای مرگبار زیرودی در لایههای دسترسی ممتاز سازمانهای حیاتی.
- تداوم تلاشهای ناشیانه برخی استودیوها برای استفاده بنجل از هوش مصنوعی.
- آسیب شدید به اعتبار مسابقات کانتر استرایک با رسوایی تبانیهای میلیونی.
تیم ارزیابی تکینپلاس این رخدادها را هشداری حیاتی برای تمامی مدیران فناوری و توسعهدهندگان میداند تا کیفیت و اخلاق حرفهای را بر هر مصلحت دیگری ارجح بدانند.
در ادامه، برای رعایت استانداردهای اعتبار اطلاعاتی و راستیآزمایی دقیق، فهرست منابع رسمی و بینالمللی مورد استفاده در این گزارش آورده شده است.
پایانبخش این شبنامه تحلیلی، جمعبندی نهایی سردبیر، ارزیابی عددی و پاسخهای جامع به پرسشهای متداول شما کاربران گرامی پیرامون تحولات امشب است.
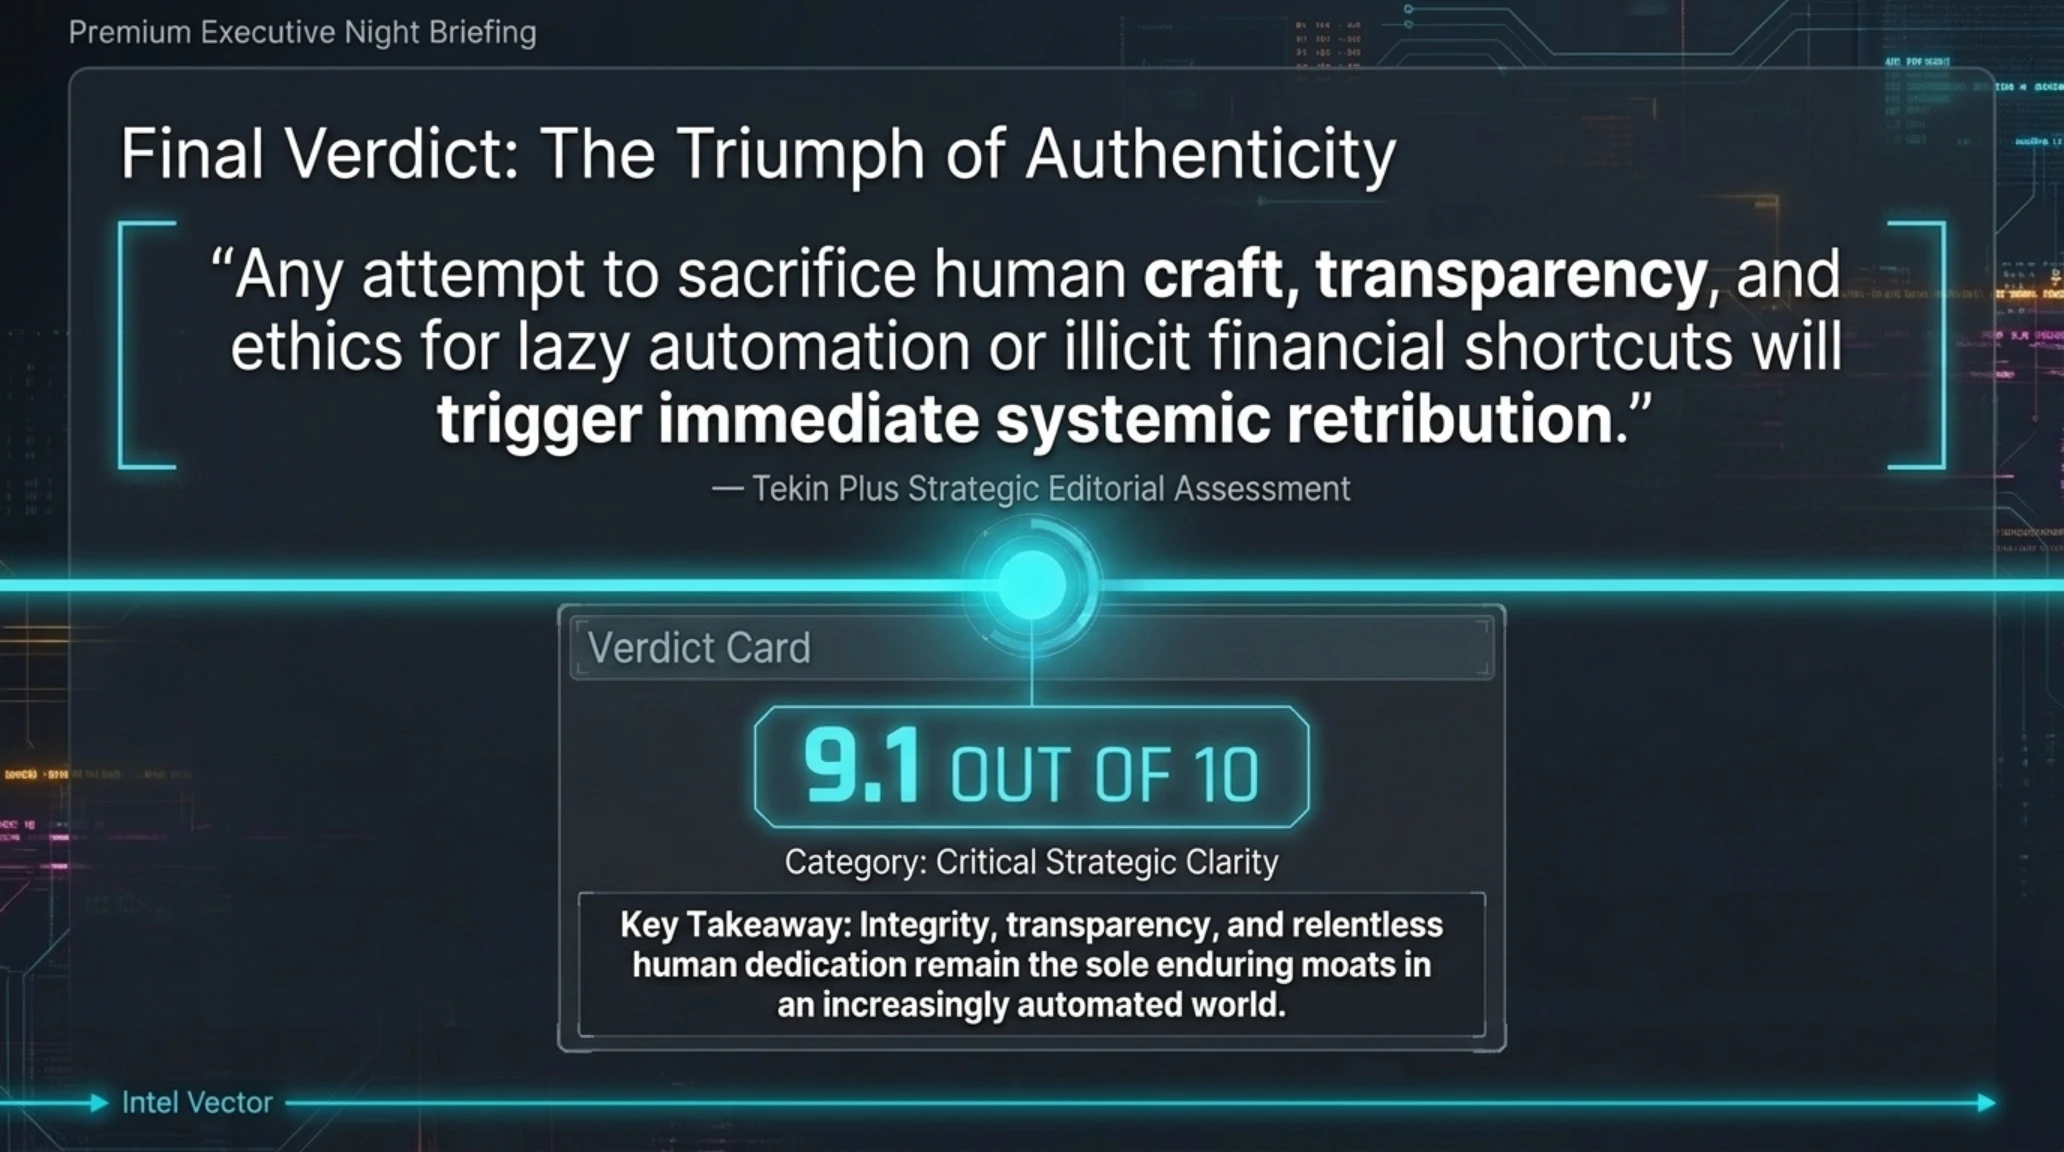
حکم نهایی تحریریه و فهرست منابع رسمی
پیروزی حقیقت بر میانبرهای ساختگی
رویدادهای شامگاه ۲۵ مهر نشان داد که آینده فناوری در گرو احترام به مرزهای اخلاقی، بازبینی سختگیرانه کدها و همسویی صادقانه با مخاطبان است.
- د هکر نیوز (The Hacker News): گزارش فنی رخنه فرار از هایپروایزر PwnEscape در لینوکس
- بلیپینگ کامپیوتر (Bleeping Computer): افشای کارزار نفوذ زیرودی BeyondTrust توسط هکرهای چین
- راک پیپر شاتگان (Rock Paper Shotgun): حذف نسخه ریمستر شوگان ۲ از استیم به دلیل آرتهای هوش مصنوعی
- یوروگیمر (Eurogamer): رونمایی سیدی پراجکت رد از پروژه نقشآفرینی Hadar در آنریل ۵
- تکپاورآپ (TechPowerUp): لغو رسمی پروژه RuneScape Reignited در پی اعتراضات بازیکنان
- دکسرتو (Dexerto): حکم محرومیت ابدی ستاره CS2 در پرونده تبانی ۴.۵ میلیون دلاری
پرسشهای متداول و تحلیلهای فنی
آسیبپذیری PwnEscape لینوکس چگونه امکان فرار از هایپروایزر را فراهم کرد؟
با سوءاستفاده از تاخیر در محاسبه چکسام پکتهای شبکه (CHECKSUM_PARTIAL)، مهاجم توانست دادههای حافظه کرنل میزبان را استخراج کرده و با بازنویسی اشارهگرها، کنترل روت سرور فیزیکی را به دست گیرد.
هکرهای وابسته به چین چگونه به سرورهای BeyondTrust نفوذ کردند؟
از طریق ضعف اعتبارسنجی منبع پیام (CVE-2026-102764) در کامپوننت داخلی، مهاجمان بدون احراز هویت دستورات سیستمی اجرا کرده و با استقرار وبشلهای SAWFLY به شبکههای داخلی دسترسی یافتند.
چرا سگا مجبور به حذف نسخه ریمستر Total War: Shogun 2 از استیم شد؟
به دلیل استفاده نسنجیده از هوش مصنوعی برای تولید پرترههای دفرمه با انگشتان و شمشیرهای معیوب، بازی با نمرات ۱۷٪ به شدت منفی روبرو شد و ناشر برای جلوگیری از آسیب به برند، بازی را حذف و نسخه ۲۰۱۱ را بازگرداند.
پروژه Hadar استودیوی سیدی پراجکت رد در چه مرحلهای قرار دارد؟
هادار نخستین آیپی کاملاً اوریجینال استودیو است که فاز پایهریزی روایی و اسطورهشناسی آن به اتمام رسیده و مهندسان کار روی نمونههای اولیه مکانیکهای بازی با موتور Unreal Engine 5 را آغاز کردهاند.
چرا پروژه RuneScape: Reignited توسط سازندگان لغو شد؟
بازیکنان ایجاد سرورهای مجزا را عامل تجزیه جامعه کاربری و بیارزش شدن پیشرفتهای چند دهساله خود دانستند؛ جگکس برای جلوگیری از تکرار شکست سال ۲۰۱۲ پروژه را به کلی متوقف کرد.
ماجرای تبانی ۴.۵ میلیون دلاری در مسابقات CS2 چه بود؟
الیور هک ملقب به kzy با سازماندهی باختهای عمدی با اختلاف سنگین در ۴ مسابقه متوالی، قصد دستیابی به سود شرطبندی ۵۷ هزار دلاری را داشت که با کشف الگوریتمهای ESIC به محرومیت ابدی وی ختم شد.
گالری تصاویر تکمیلی: تکین نایت | ۲۵ مهر: فرار هایپروایزر لینوکس، حذف شوگان ۲ و هادار