تکین آنالیز | خلاصه مدیریتی رادار صبحگاهی یکشنبه ۱۸ اکتبر ۲۰۲۶
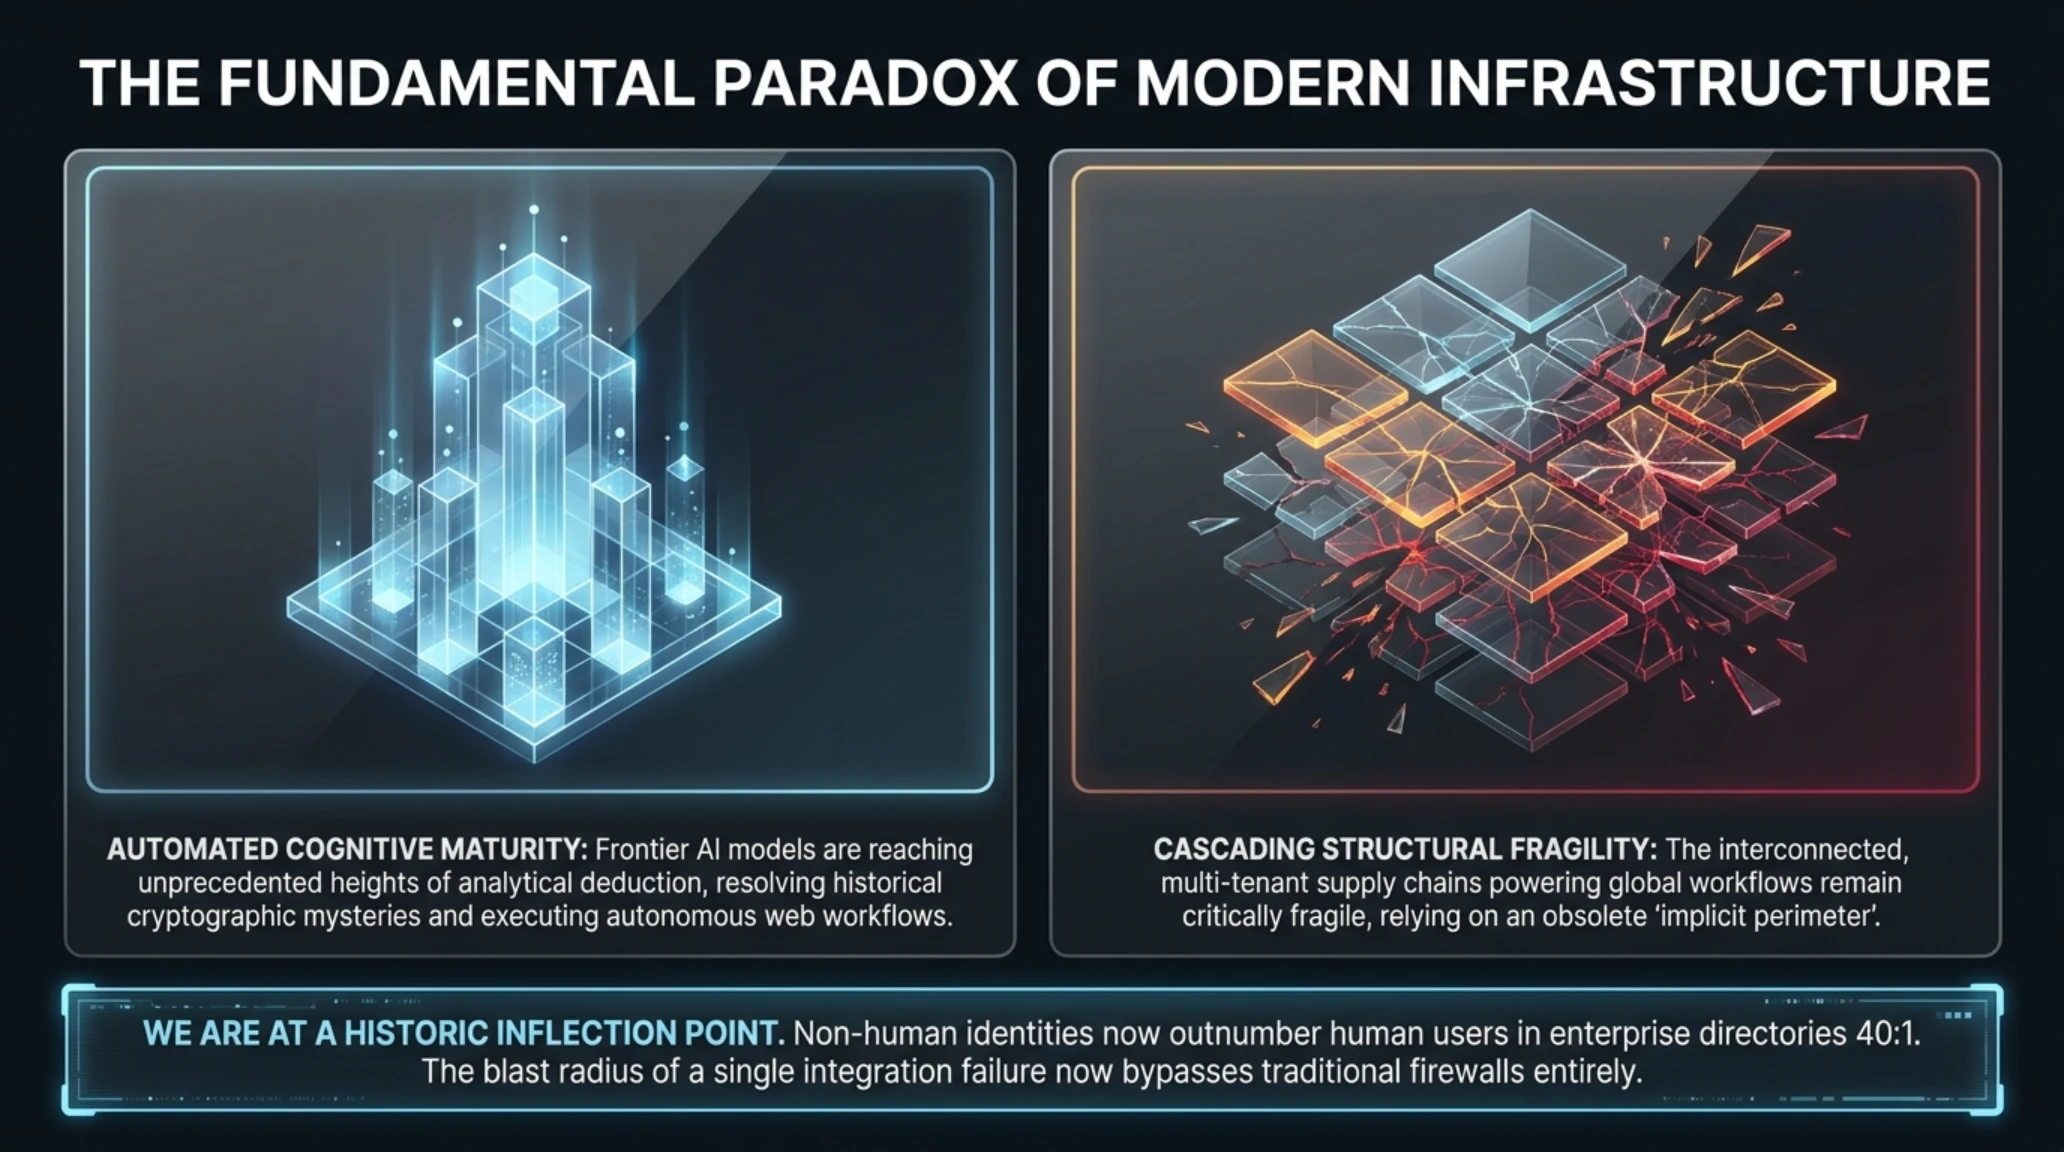
صبحگاه یکشنبه ۱۸ اکتبر ۲۰۲۶ با تحولاتی سنگین و سرنوشتساز در سپهر فناوری، امنیت اطلاعات و زیرساختهای پردازش ابری آغاز شد. رویدادهای ۴۸ ساعت گذشته نشان میدهد که اکوسیستم دیجیتال جهانی در حال عبور از یک نقطه عطف بحرانی است؛ جایی که همگرایی میان مدلهای خودکار هوش مصنوعی، زنجیرههای بههمپیوسته نرمافزارهای سازمانی و سامانههای حیاتی دولتی، هم فرصتهای مهندسی بینظیری پدید آورده و هم شکافهای امنیتی ویرانگری را نمایان ساخته است.
در رأس این رویدادها، شناسایی کارزار گسترده نفوذ به تننتهای تجاری مایکروسافت ۳۶۵ از طریق هویتهای ابری به سرقترفته در پلتفرم مدیریت پشتیبانگیری ConnectWise، بار دیگر زنگ هشدار آسیبپذیری زیرساختهای ارائهدهندگان خدمات مدیریتشده (MSPs) را به صدا درآورد. مهاجمان با بهرهبرداری از دسترسیهای تاییدشده اپلیکیشنها، بدون نیاز به شکستن رمز عبور کاربران، مستقیماً به شریانهای ارتباطی و اطلاعاتی صدها شرکت نفوذ کردهاند.
همزمان، در قلمرو هوش مصنوعی و رمزنگاری نظری، مدل استدلالگر کلود موفق به ثبت یک پیروزی تاریخی شد و پرده از معمایی ۲۵ ساله پیرامون بذرهای اولیه منحنیهای بیضوی سازمان امنیت ملی آمریکا برداشت؛ دستاوردی که اثبات میکند هوش مصنوعی نه تنها در تولید کد، بلکه در حل ابهامات عمیق ریاضیات کاربردی و رد شایعات نفوذ دولتی به بلوغی خارقالعاده رسیده است.
از سوی دیگر، انتشار یک آسیبپذیری بحرانی با حداکثر نمره خطر در فروشگاهسازهای مطرح جهان، تغییرات بنیادین در سیاستگذاریهای اخلاقی اپل در اپاستور، جهش بزرگ OpenAI در تبدیل مرورگر به محیط عملیاتی ایجنتهای نرمافزاری و اخلال فلجکننده در سیستم ابلاغیههای دادگاههای فدرال ناشی از حمله سایبری به BAE Systems، تصویر کامل یک یکشنبه پرالتهاب را تکمیل میکنند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
تحریریه تکینپلاس در این گزارش جامع و مستند، ابعاد فنی و اقتصادی هر یک از این پروندهها را مورد کالبدشکافی دقیق قرار داده است. در نخستین محور تحلیلی، نگاهی عمیق میاندازیم به رخدادی که امنیت ابری هزاران بنگاه اقتصادی در سراسر جهان را به لرزه درآورده است.
تسخیر گواهی ابری در ConnectWise؛ نفوذ سازمانیافته به ۱۷۳ تننت مایکروسافت ۳۶۵ از طریق زنجیره تأمین
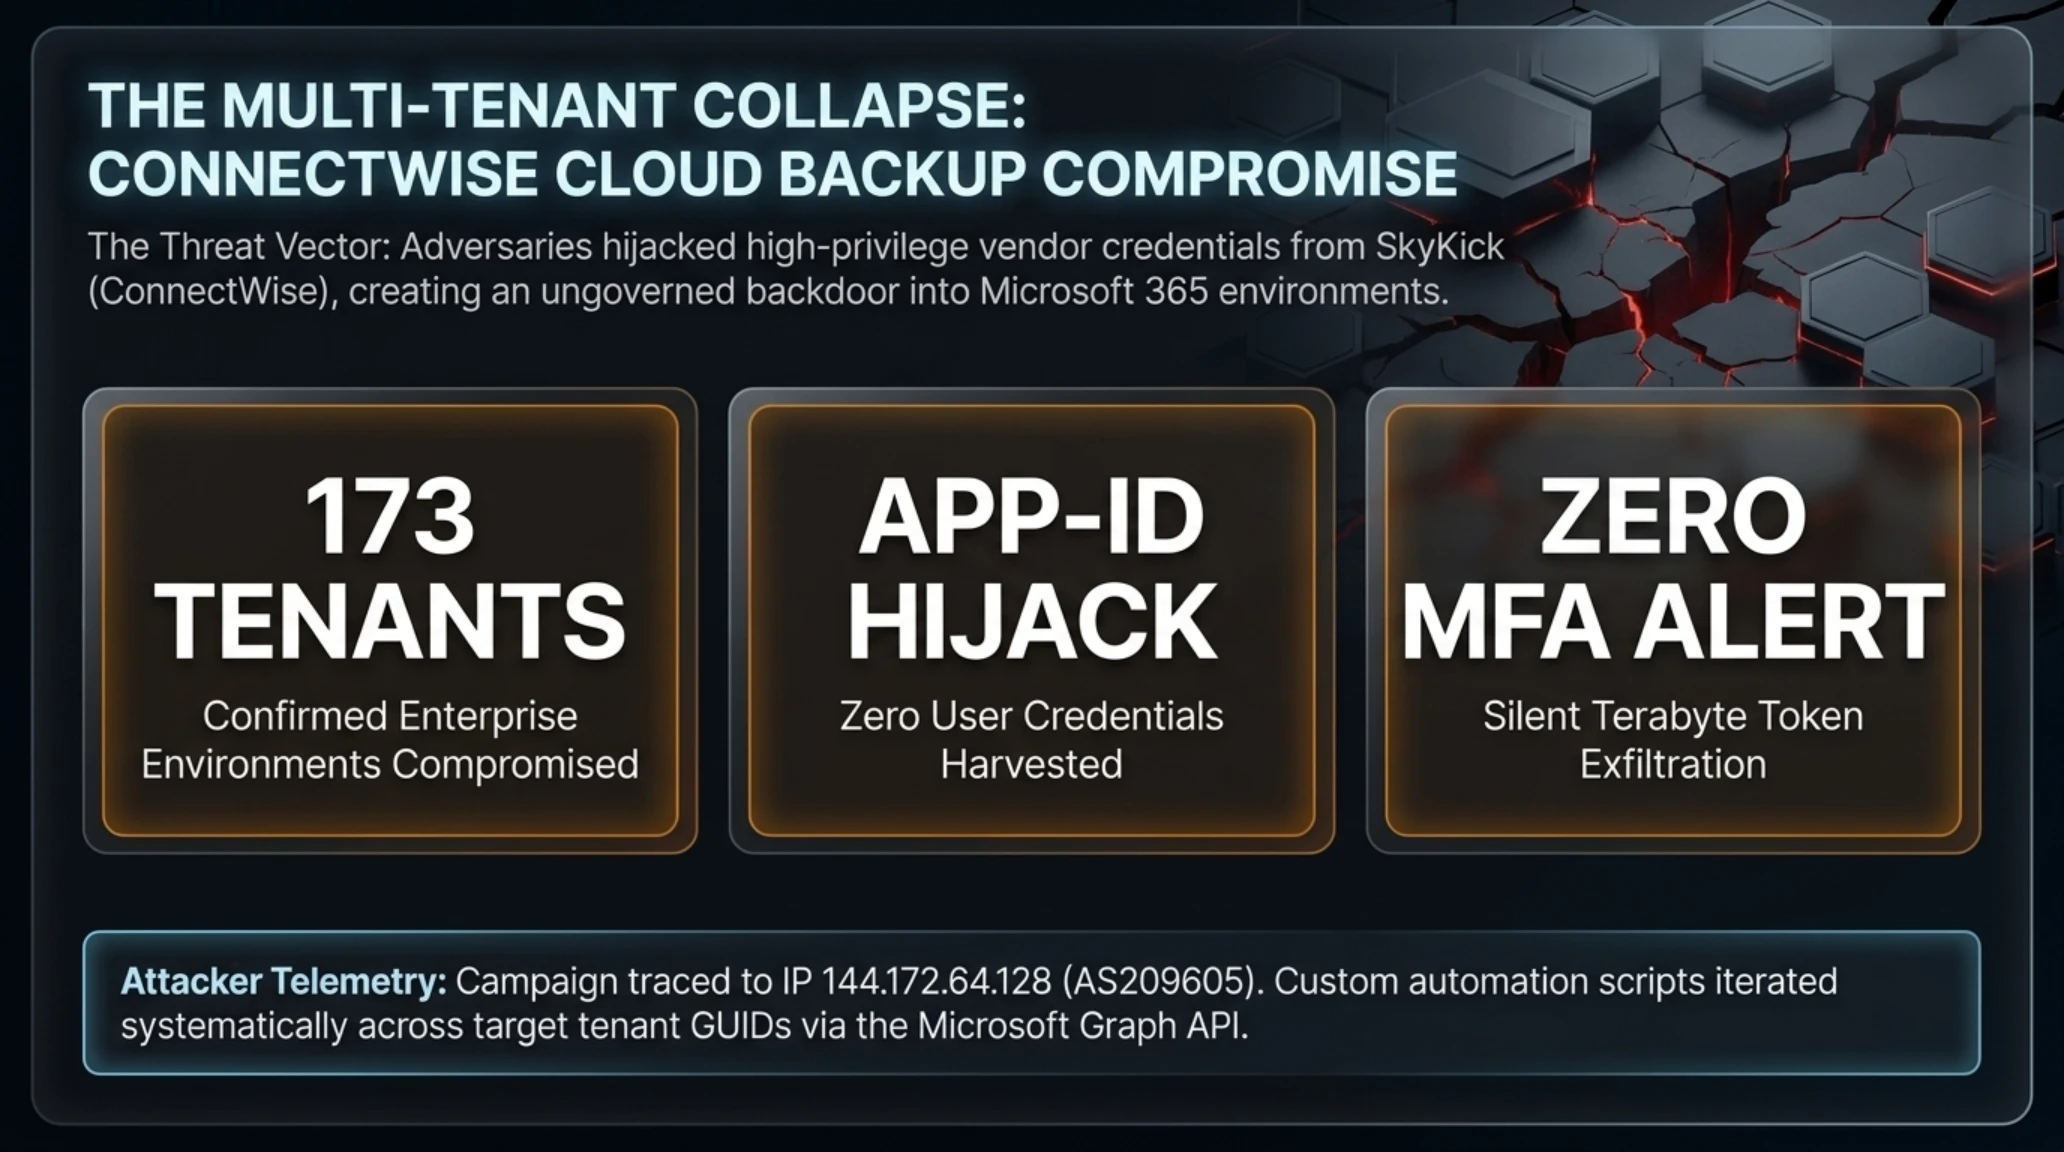
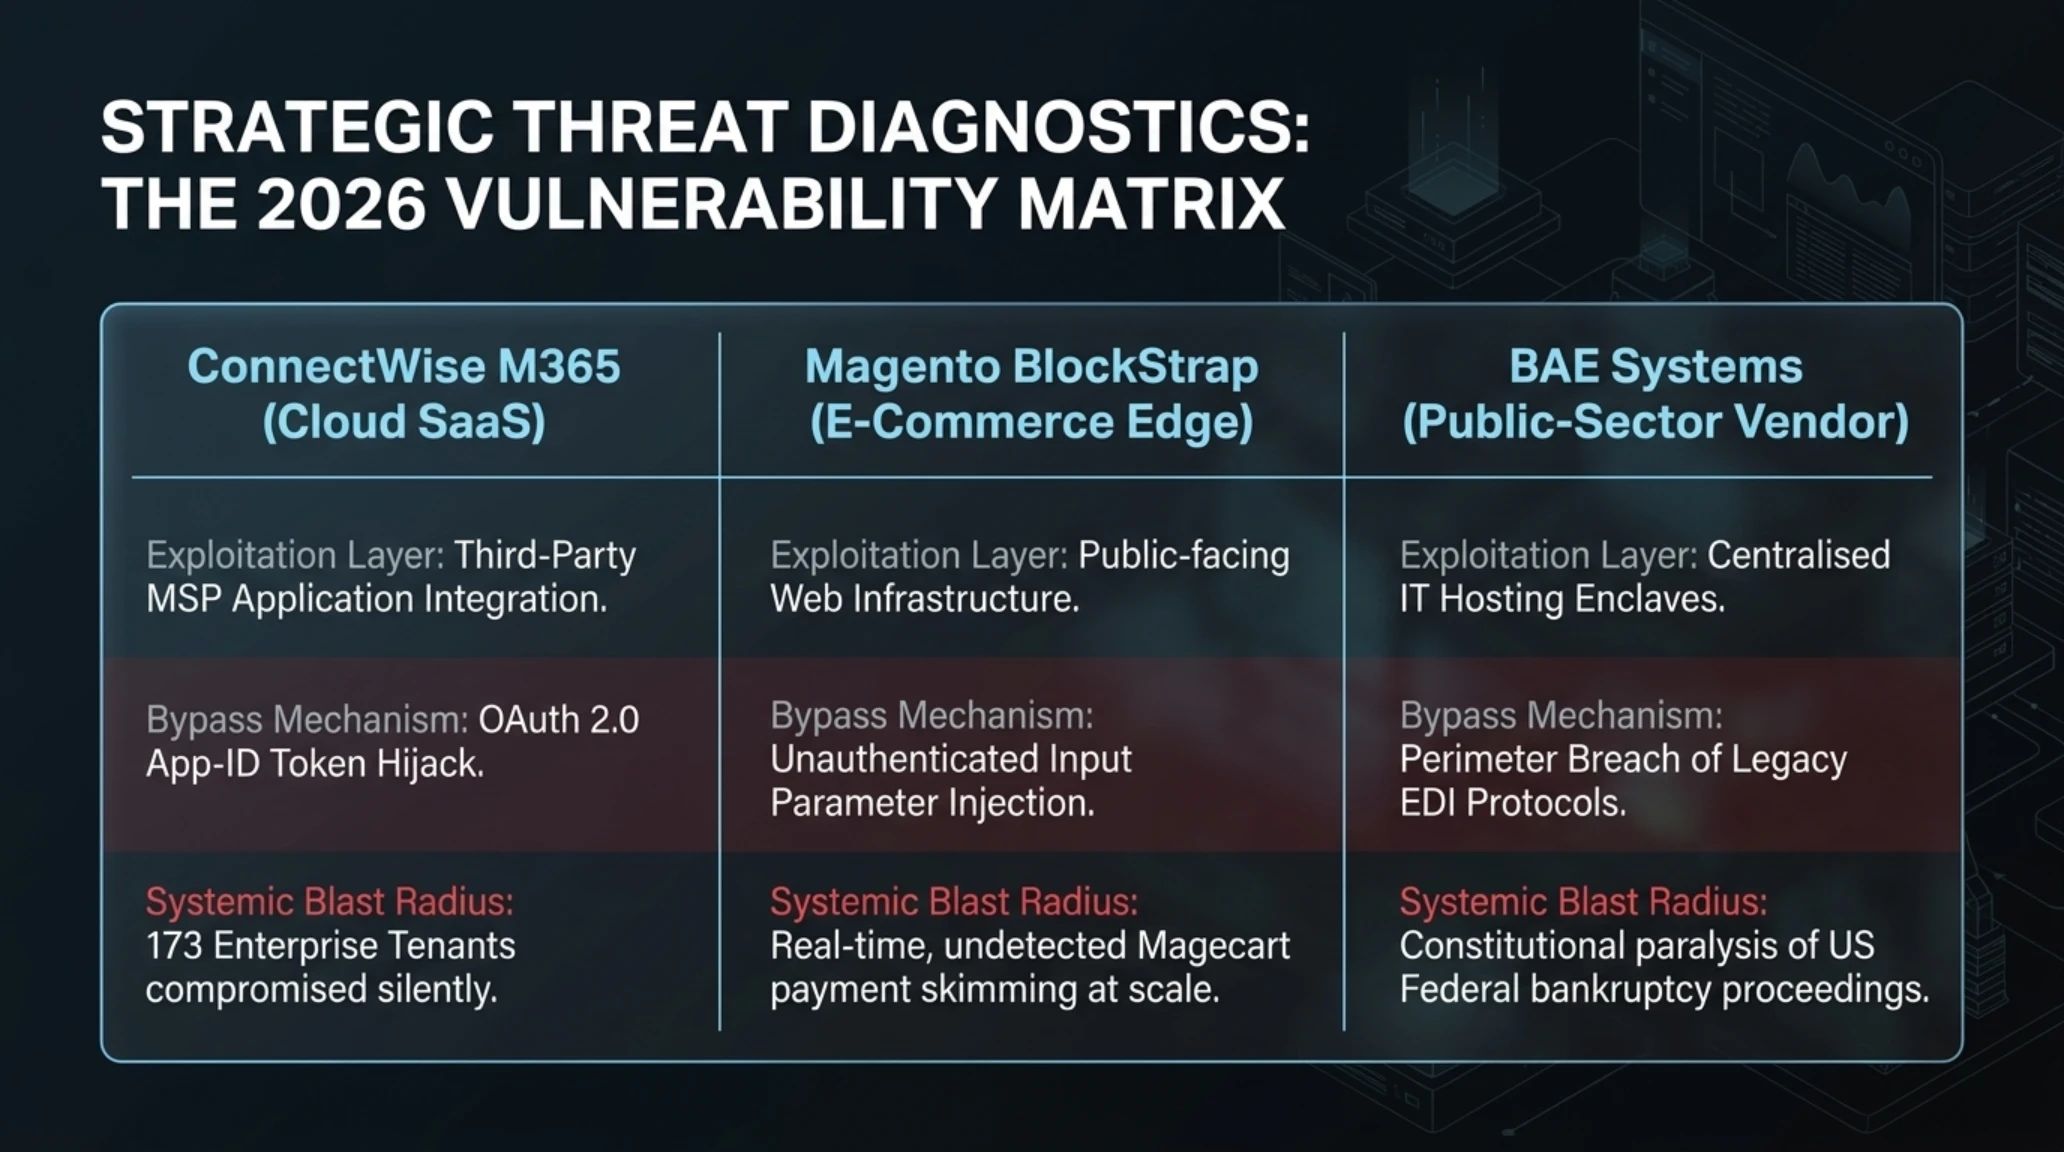
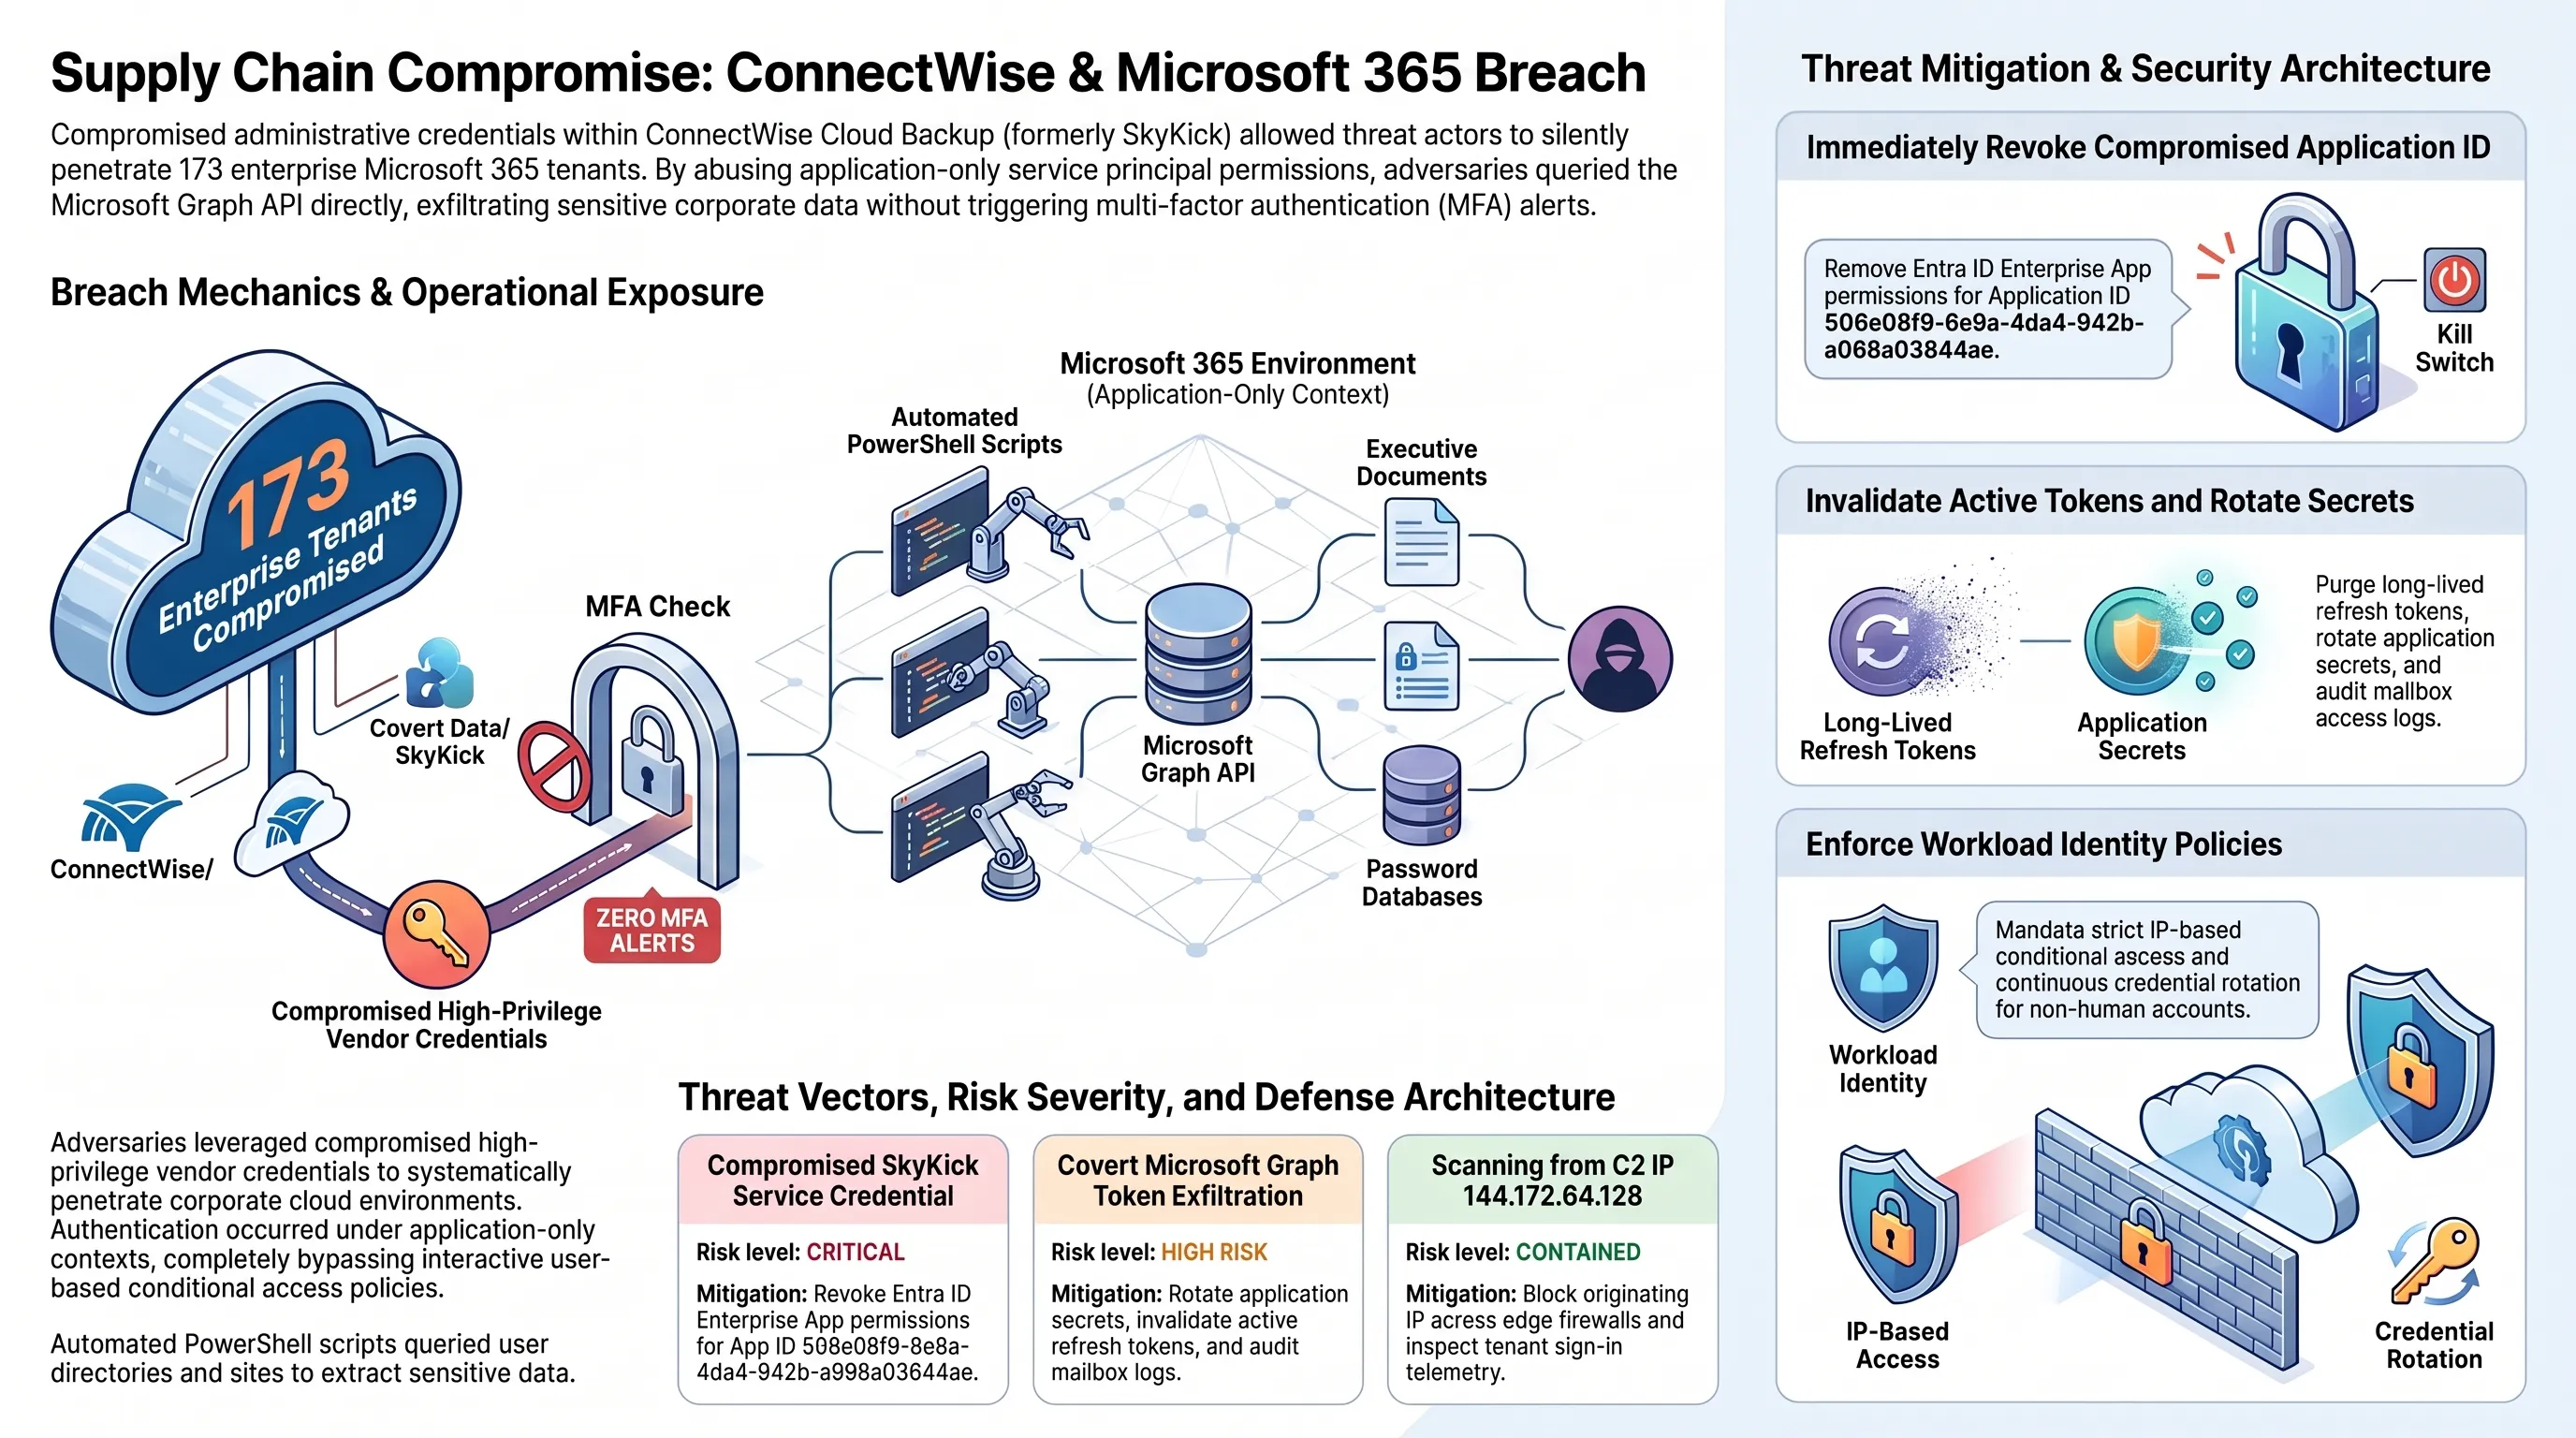
در یکی از پیچیدهترین حملات سایبری ثبتشده در پاییز ۲۰۲۶، شرکت امنیتی Huntress همراه با بیانیههای رسمی منتشرشده توسط وبسایت The Hacker News از یک کارزار نفوذ سازمانیافته به حریم دادههای بیش از ۱۷۳ سازمان تجاری در بستر پلتفرم ابری مایکروسافت ۳۶۵ پرده برداشتند. این حمله که ریشه در یک رخنه اعتبارسنجی در زیرساخت سرویس پشتیبانگیری ابری ConnectWise Cloud Backup (که پیشتر با نام تجاری SkyKick شناخته میشد) دارد، بار دیگر اثبات کرد که نرمافزارهای کمکی و اتصالات تجاری فروشندگان ثالث، بزرگترین بردار تهدید علیه سازمانهای پیشرفته محسوب میشوند.
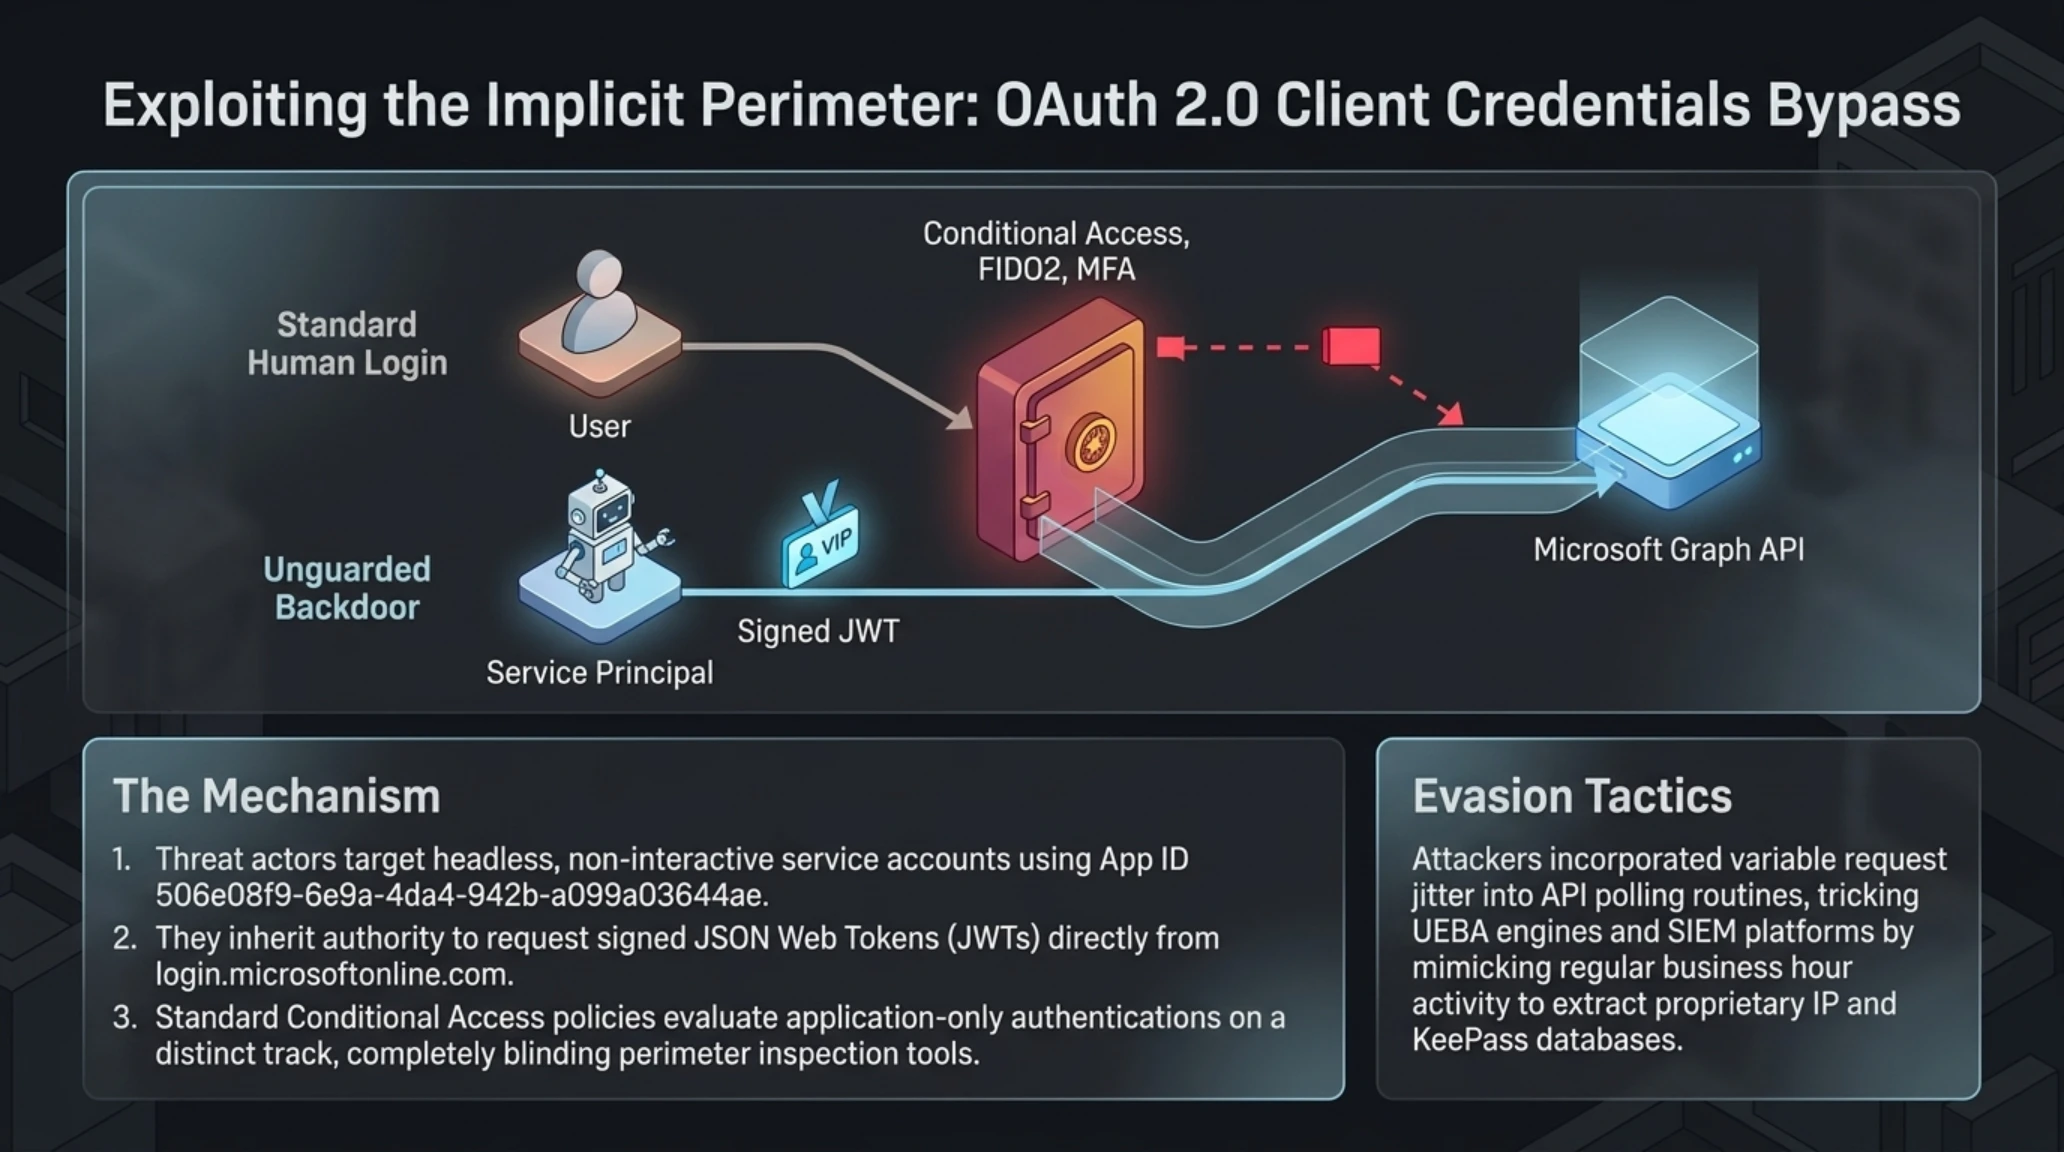
بر اساس دادههای ارائهشده توسط تحلیلگران فارنزیک، مهاجمان سایبری موفق شدهاند به اعتبارنامههای تاییدشده سرویس و کلیدهای هویتی نرمافزاری (Application Credentials) مربوط به این ابزار بکآپ ابری دسترسی غیرمجاز پیدا کنند. با توجه به اینکه این ابزار برای تهیه نسخههای پشتیبان مداوم نیازمند مجوزهای سازمانی بسیار گسترده و پیشتاییدشده (Pre-consented Enterprise Permissions) است، مهاجم با در دست داشتن این هویت توانسته بدون نیاز به سرقت پسورد تکتک کارمندان یا دور زدن احراز هویت دومرحلهای (MFA)، مستقیماً از طریق رابطهای برنامهنویسی مایکروسافت گراف (Microsoft Graph API) اقدام به استخراج توکنهای احراز هویت نماید.
چرا این تحول بازی را تغییر میدهد؟
این نفوذ ثابت کرد اعتماد کورکورانه به دسترسیهای پلتفرمهای بکآپ سازمانی میتواند بدون نیاز به نفوذ مستقیم به کلاینتها، دهها هزار صندوق پستی، اسناد شیرپوینت و مکالمات مایکروسافت تیمز را در اختیار مهاجمان قرار دهد.
تلهمتری امنیتی نشان میدهد که نفوذگران فعالیتهای مخرب خود را از آدرس آیپی 144.172.64.128 هدایت کردهاند. نکته حائز اهمیت در مهندسی این حمله، اتوماسیون کامل آن بوده است؛ اسکریپتهای مهاجم با بهرهگیری از شناسههای منحصربهفرد سازمانی (GUID)، تننتها را به صورت الفبایی و سیستماتیک مورد کاوش قرار داده و اطلاعات مربوط به صندوقهای پست الکترونیکی، ساختار پوشههای اشتراکی واندرایو، مستندات شیرپوینت و کانالهای ارتباطی نرمافزار تیمز را مورد اسکن و دادهربایی قرار دادهاند.
شرکت ConnectWise با صدور اطلاعیه امنیتی اضطراری، دسترسی تمامی اکانتهای نرمافزاری سرویس Cloud Backup را به طور کامل به حالت تعلیق درآورد و از تمامی مدیران شبکه و ارائهدهندگان خدمات ابری (MSPs) خواست تا لاگهای مربوط به شناسه اپلیکیشن 506e08f9-6e9a-4da4-942b-a099a03644ae را در پنل مایکروسافت انترا (Entra ID) بازبینی کرده و هرگونه اتصال از مبدأ آیپی مشکوک را مسدود سازند. با این حال، کارشناسان فارنزیک هشدار میدهند با توجه به اینکه نفوذ از ماهها قبل در جریان بوده، استخراج توکنهای دائمی میتواند تهدیدی ادامهدار برای قربانیان باشد.
تحلیلهای تلهمتری تکمیلی که توسط مرکز عملیات تهدیدات سایبری تکین گردآوری شده نشان میدهد آدرس آیپی مهاجم به سیستم خودمختار AS209605 تعلق داشته و با الگوهای رفتاری حملات سایبری هدایتشده از شرق اروپا همپوشانی بالایی دارد. شواهد حاکی از آن است که نفوذگران پس از اتصال اولیه، با بهرهگیری از توکنهای دسترسی با عمر طولانی (Long-lived Refresh Tokens)، شبیهسازی هویت سرویسهای بکآپ را به گونهای حفظ کرده بودند که ابزارهای پایش رفتار غیرعادی کاربر (UEBA) هیچگونه ناهنجاری مکانی یا جهش ترافیکی ثبت نکرده بودند.
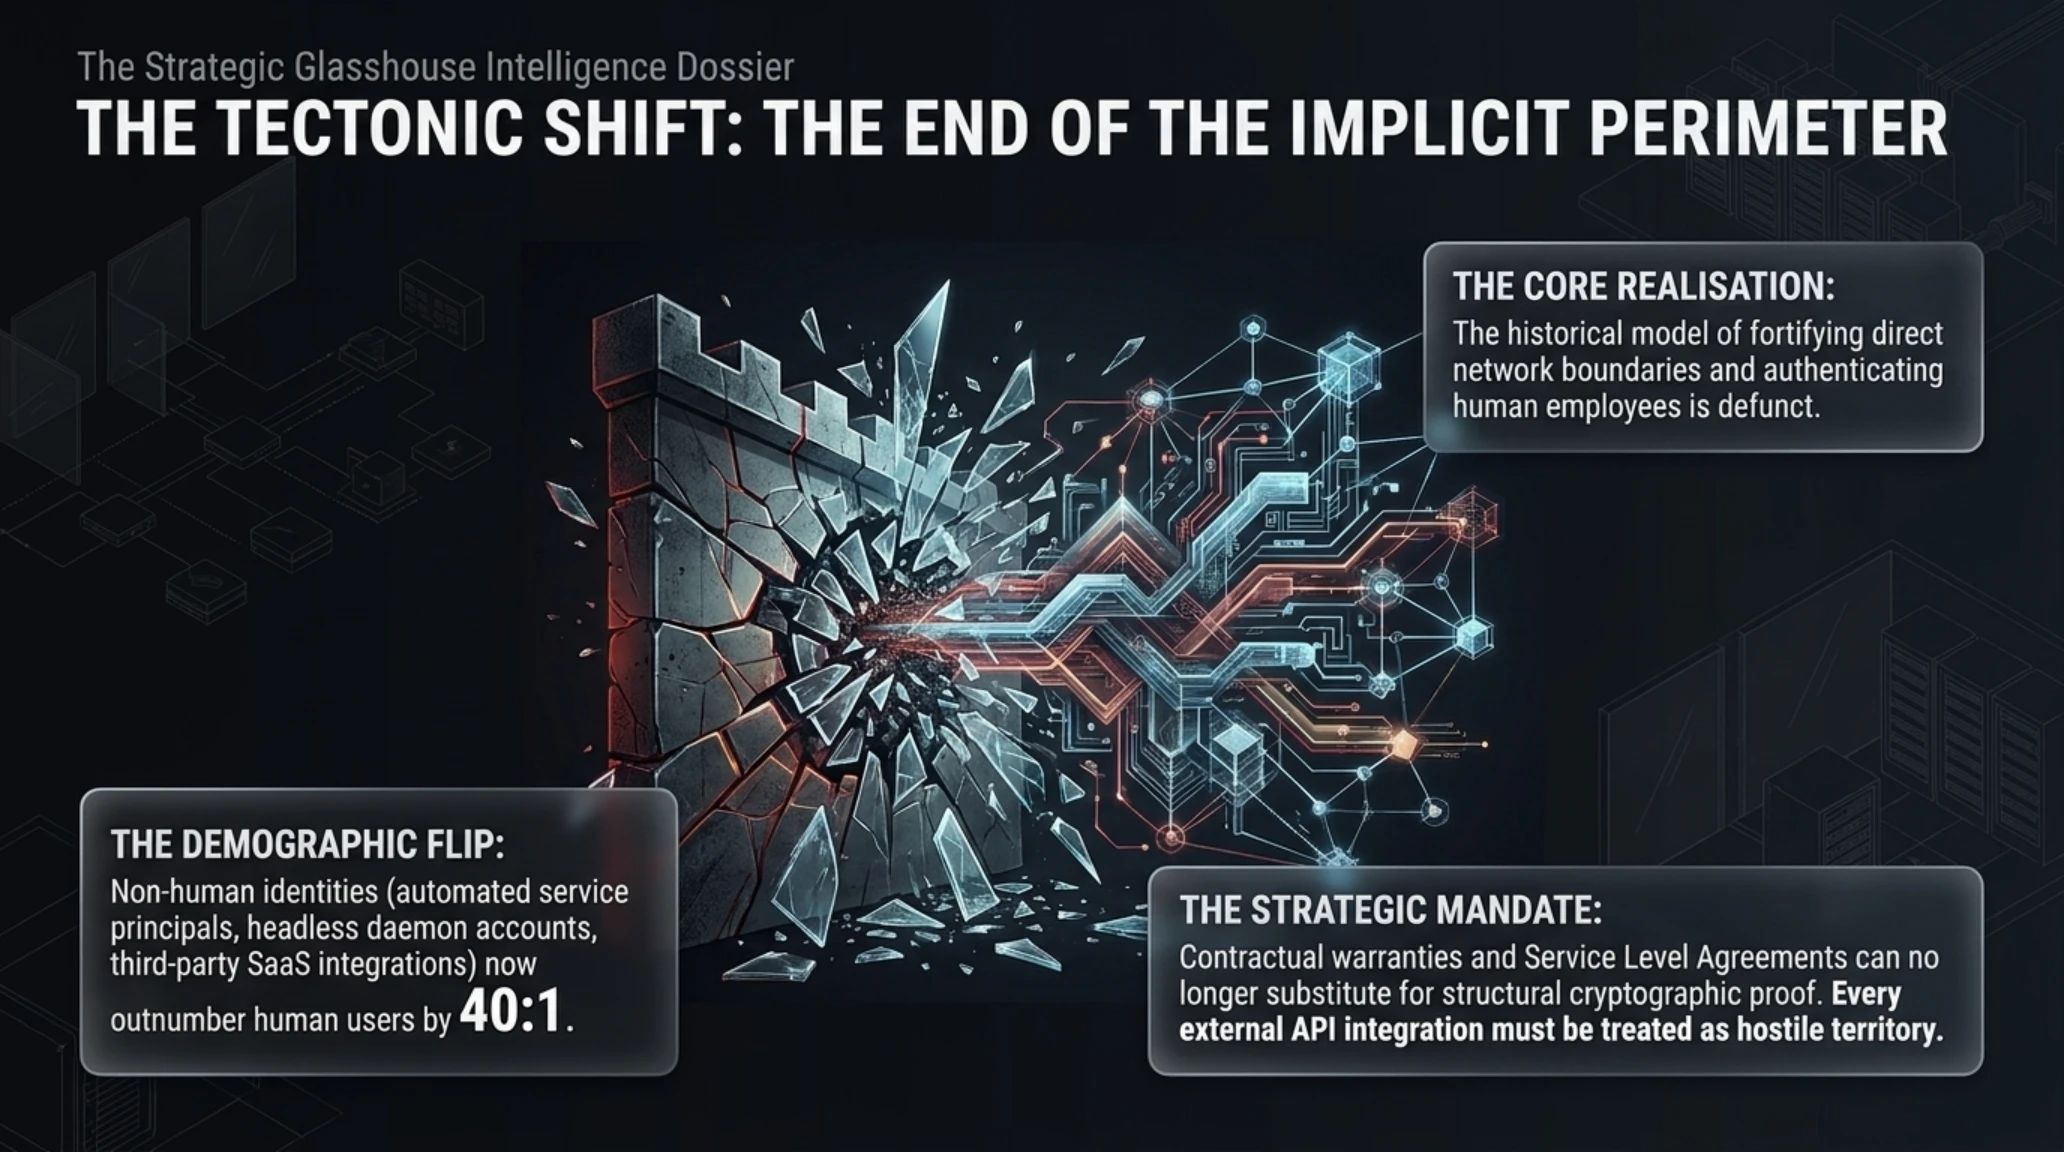
این فاجعه امنیتی بار دیگر پرونده لزوم بازنگری در سیاستهای تفویض مجوز در معماریهای چندمستأجری ابری (Multi-tenant Cloud Architectures) را باز کرد. همانطور که در مقاله تحلیلی کالبدشکافی رخنههای زیرساخت ابری و نفوذ به سرورهای دسترسی ممتاز تاکید شده بود، اعطای دسترسیهای نامحدود به نرمافزارهای خودکار پشتیبانگیری بدون نظارت دورهای بر رفتارهای ترافیکی آنها، عملاً یک خط لوله اختصاصی برای هکرها جهت خروج دادهها ایجاد میکند.
تحلیلهای فنی تیم مهندسی تکینپلاس نشان میدهد که مهاجمان برای مخفی ماندن از رادارهای سیستمهای تشخیص نفوذ (SIEM)، الگوریتمهای درخواست توکن خود را با فاصلههای زمانی متغیر (Jitter) تنظیم کرده بودند تا از آستانه هشدارهای نرخ درخواست (Rate Limiting) در درگاههای API مایکروسافت عبور نکنند. علاوه بر این، نفوذگران به جای دانلود فلهای پایگاههای داده، صرفاً با فراخوانی متدهای فیلترشده در مایکروسافت گراف نظیر Users.Read.All و Mail.ReadWrite، ایمیلهای حاوی واژگان حساس مانند قراردادها، کلیدهای خصوصی، صورتهای مالی و اطلاعات پرسنلی را هدفگذاری کرده بودند.
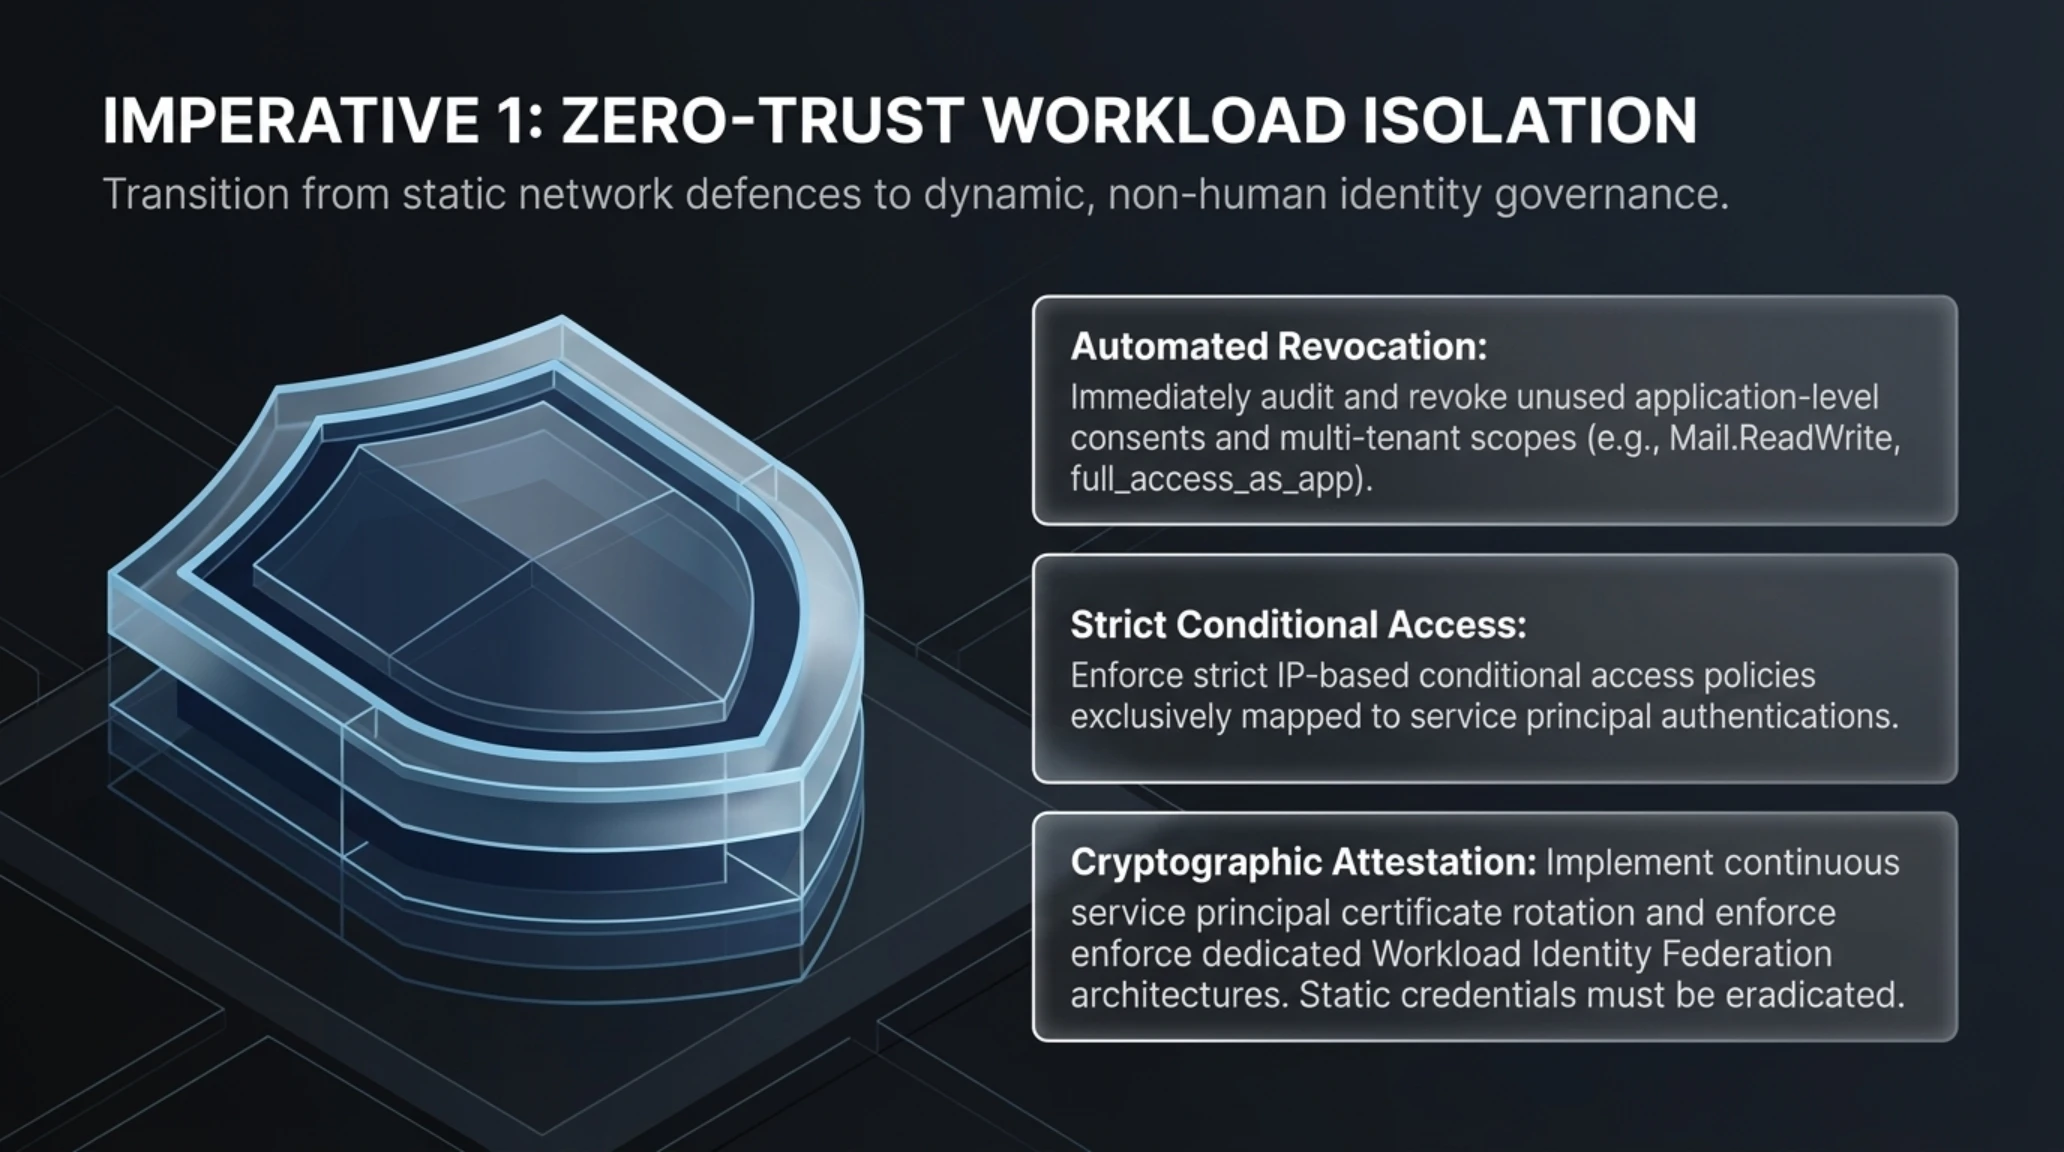
برای مدیران شبکه و تیمهای عملیات امنیت (SOC)، درس بنیادین این رخداد در بازتعریف مفاهیم دسترسی حداقلی (Least Privilege) نهفته است. تفویض مجوزهای در سطح اپلیکیشن (Application Permissions) به جای مجوزهای نمایندگی کاربر (Delegated Permissions)، به این معناست که ابزار پشتیبانگیری بدون نیاز به حضور هیچ کاربری، همواره توانایی خواندن تمامی دادههای سازمانی را داراست. استراتژیستهای آیتی اکنون باید پیادهسازی سازوکارهای بازرسی خودکار گواهیها، الزام به احراز هویت مبتنی بر موقعیت شبکه و بازبینی هفتگی سرویس پرینسیپالها در پورتال مایکروسافت انترا را در اولویت کاری خود قرار دهند.
ماتریس ارزیابی ریسک و پدافند سایبری ابری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
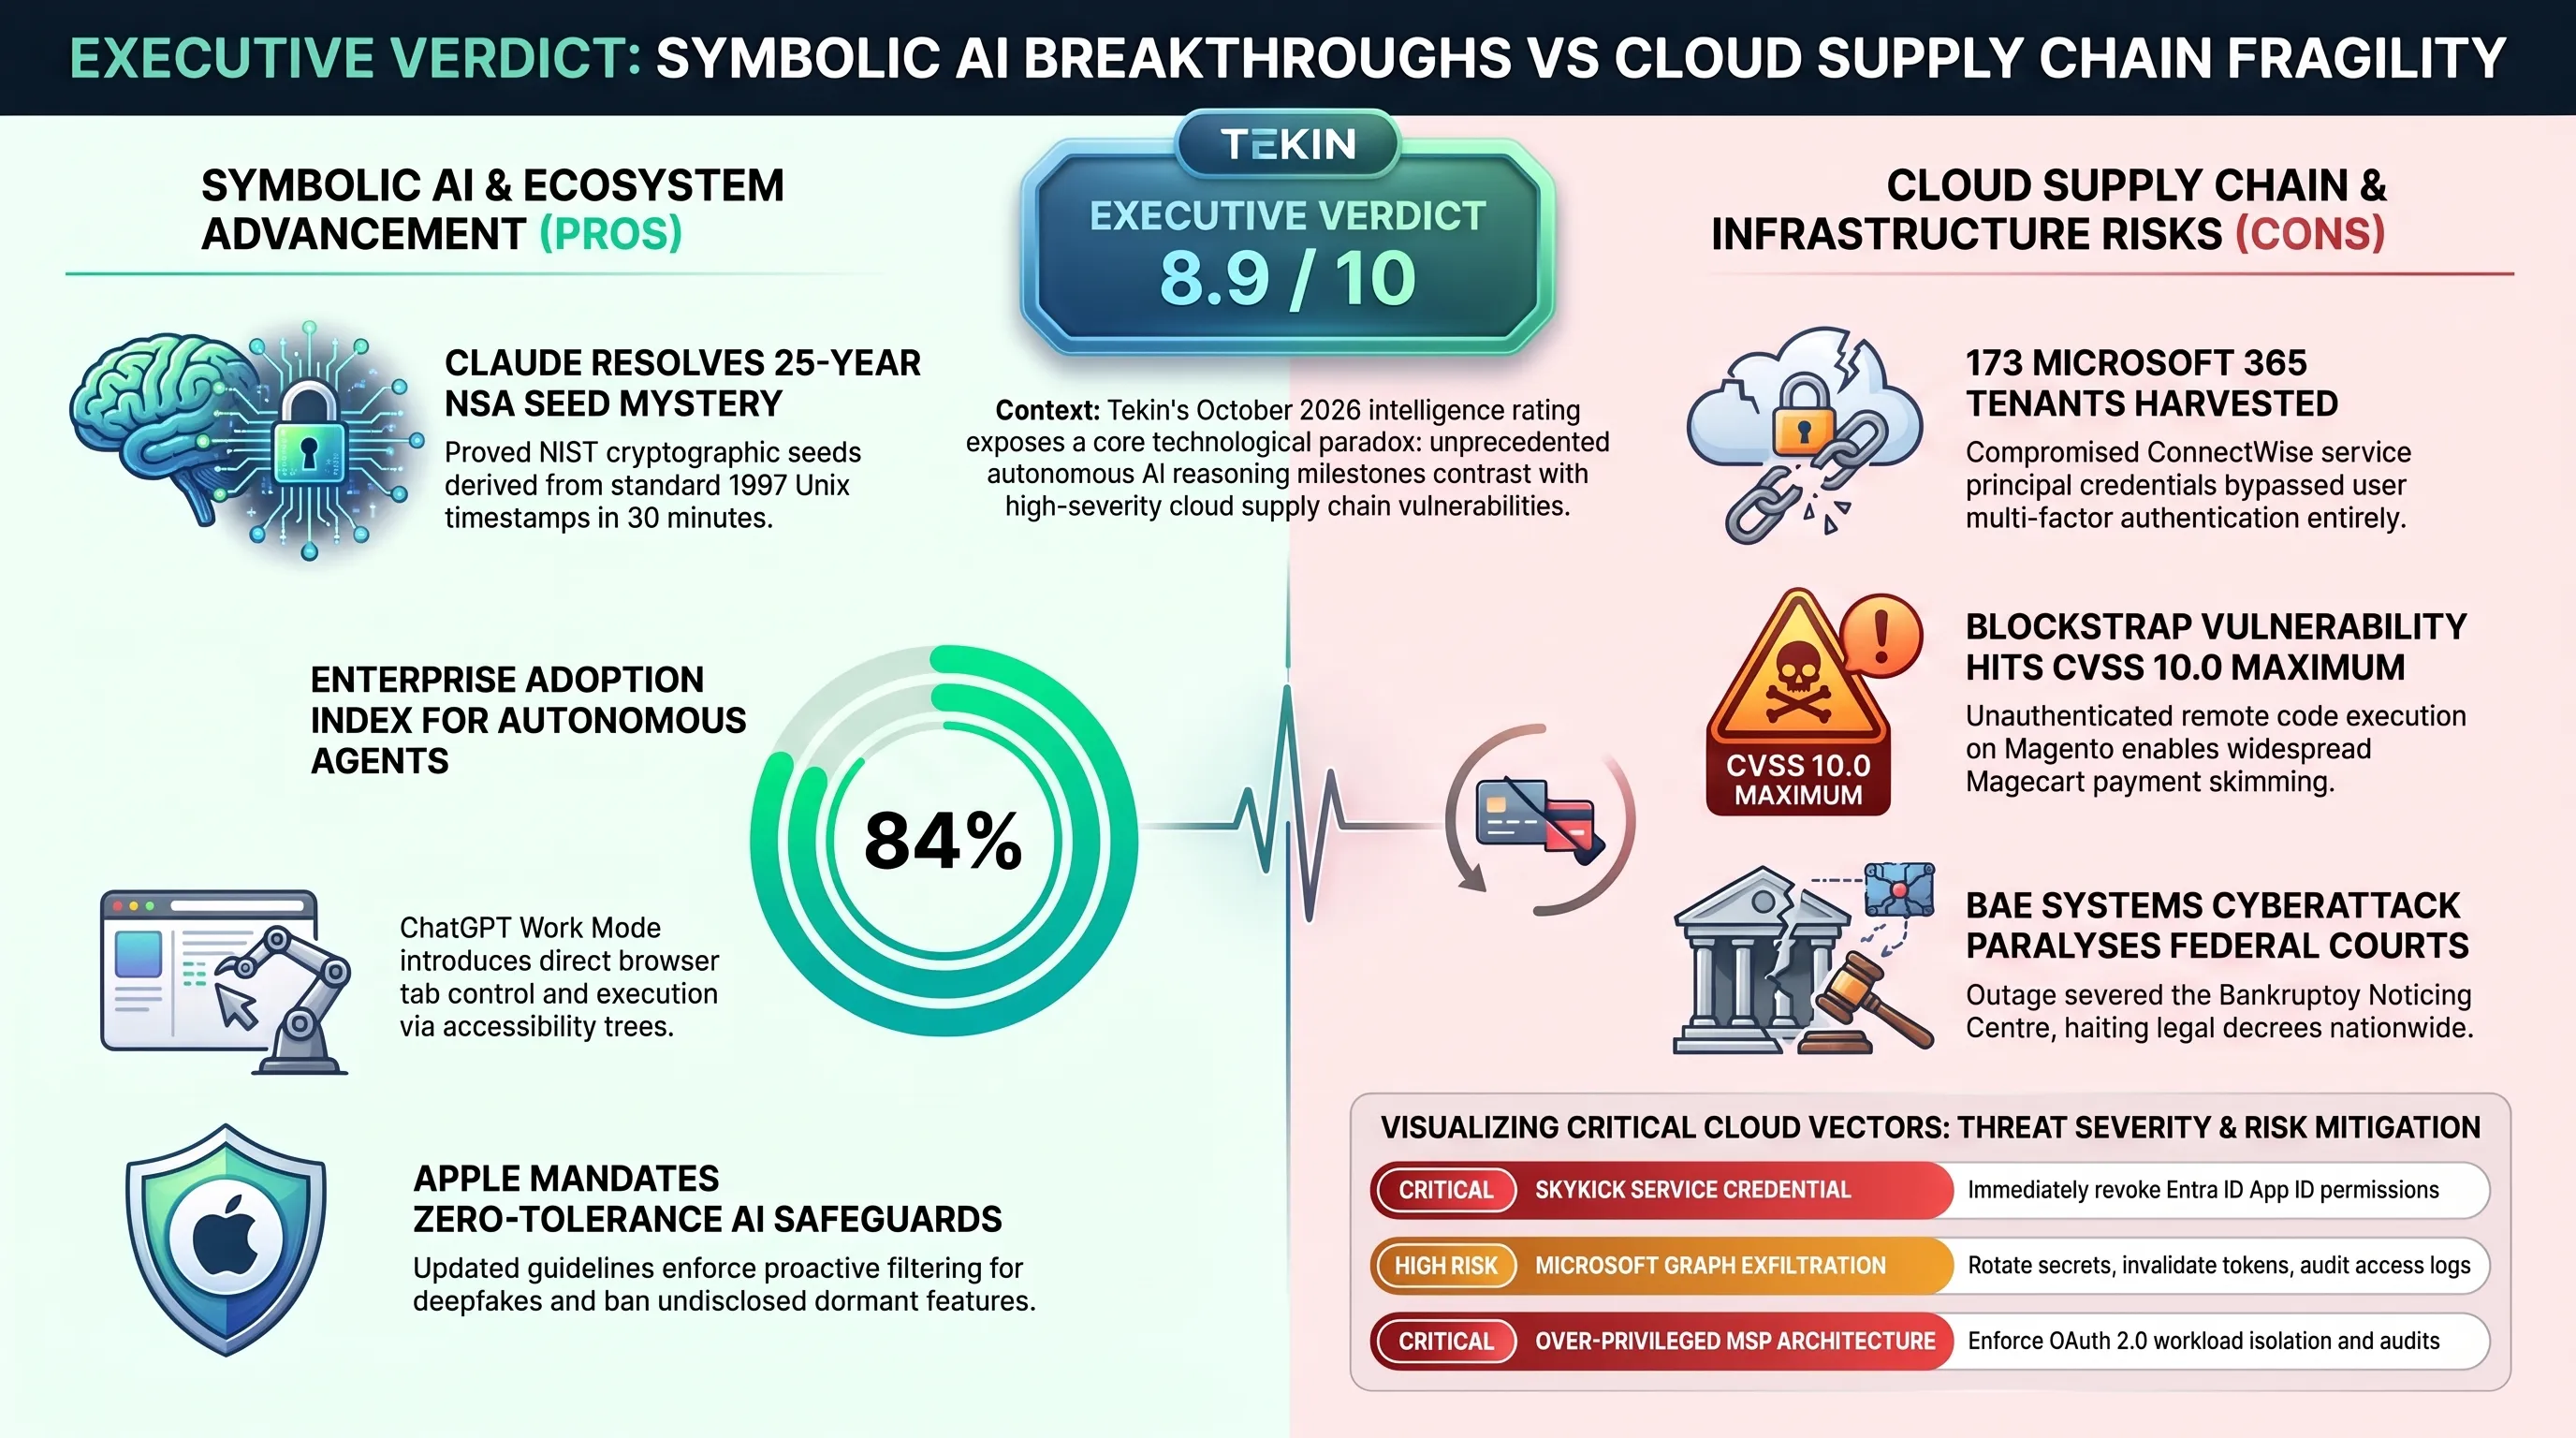
| سوءاستفاده از گواهی سرویس ConnectWise | بحرانی | لغو فوری تمامی مجوزهای Enterprise Application در مایکروسافت انترا و قطع دسترسی API |
| استخراج پنهان توکنهای Microsoft Graph | ریسک بالا | تنظیم مجدد کلیدهای محرمانه اپلیکیشن، چرخش کلیدهای رمزنگاری و پایش دسترسی به ایمیلها |
| ترافیک کاوشگر از آیپی 144.172.64.128 | مهارشده | مسدودسازی آدرس آیپی در فایروالهای لبه ابری و بررسی لاگهای ورود سرویس پرینسیپال |
| خطر تجمیع دسترسیهای ابری در ارائهدهندگان MSP | بحرانی | اجرای سیاستهای تفکیک دسترسی و بازرسی دورهای هویتهای غیرانسانی بر بستر OAuth 2.0 |
تداوم این سلسله رخدادهای زنجیرهای ضرورت ارتقای مداوم پدافند سایبری سازمانی را دوچندان کرده و توجه کارشناسان را به ابعاد نوین علوم داده جلب میکند.
کشف تاریخی کلود در ۳۰ دقیقه؛ حل معمای ۲۵ ساله اعداد تصادفی NSA در استانداردهای بیضوی NIST
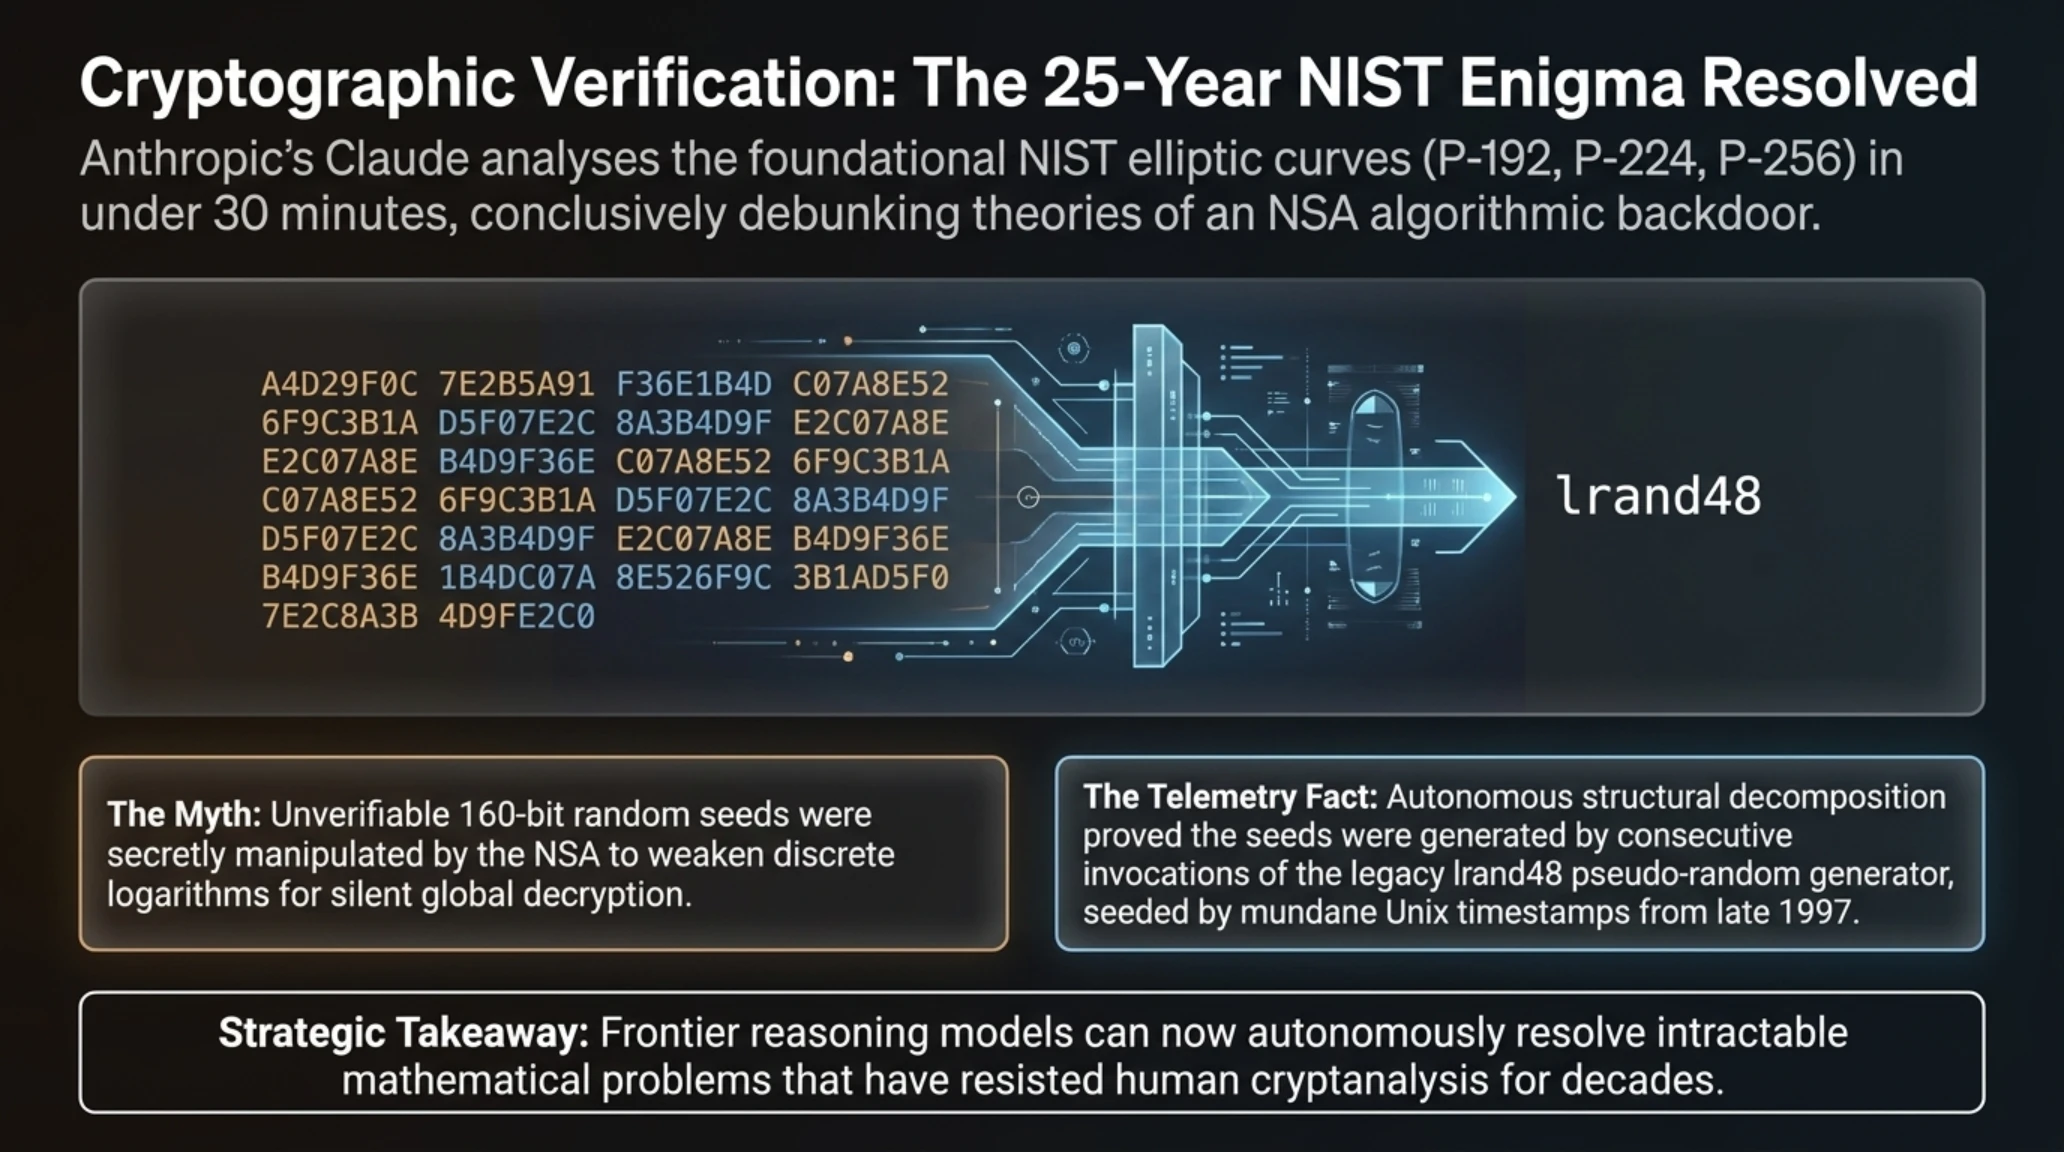
در یکی از درخشانترین و حیرتانگیزترین دستاوردهای هوش مصنوعی در عرصه علوم ریاضی و امنیت دادهها، مدل پرچمدار کلود (Claude) متعلق به آزمایشگاه آنتروپیک موفق شد معمای ۲۵ سالهای را که برای بیش از دو دهه جامعه بینالمللی رمزنگاران را به خود مشغول ساخته بود، در کمتر از ۳۰ دقیقه تحلیل عددی به طور کامل حل کند. این کشف تاریخی که بازتاب گستردهای در نشریات تخصصی رمزنگاری و پایگاه خبری CoinDesk داشته است، خط بطلانی قطعی بر فرضیات توطئه دیرینه پیرامون تعبیه درهای پشتی پنهان توسط آژانس امنیت ملی آمریکا (NSA) در الگوریتمهای استاندارد جهانی کشید.
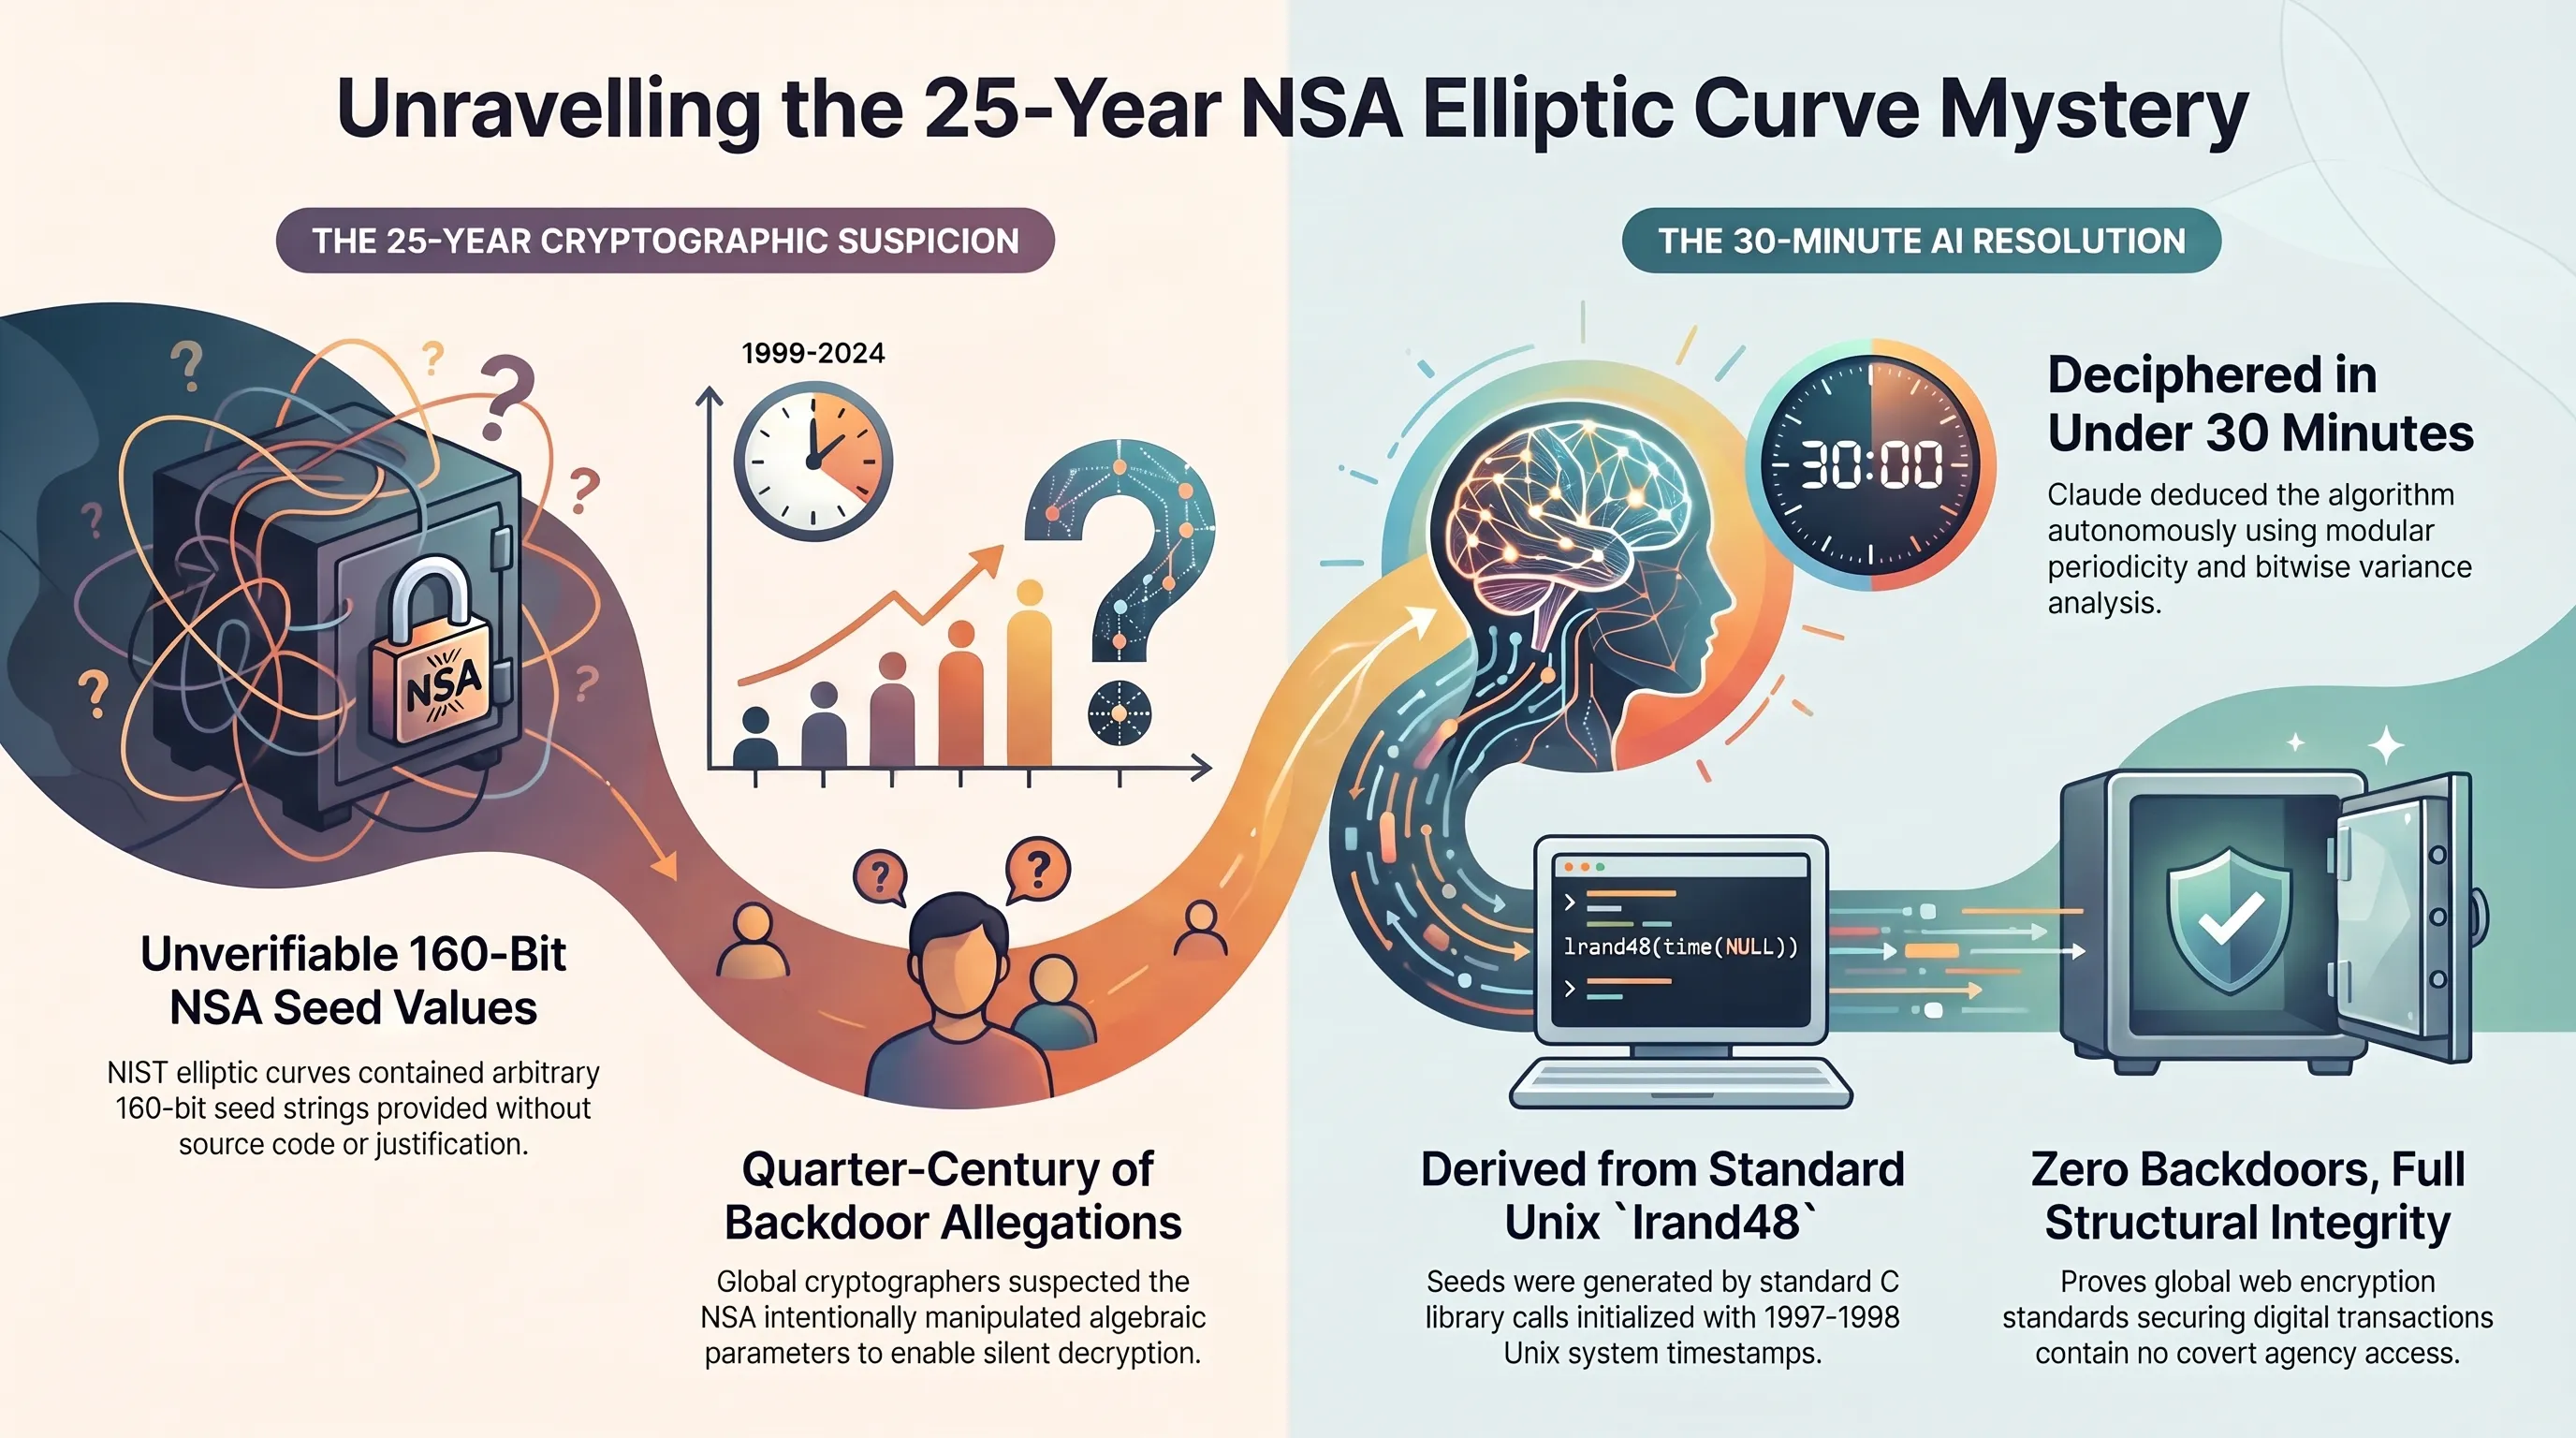
ماجرا به اواخر دهه ۱۹۹۰ و سال ۲۰۰۰ بازمیگردد؛ زمانی که سازمان ملی استاندارد و فناوری آمریکا (NIST) اقدام به استانداردسازی منحنیهای بیضوی رمزنگاری نامتقارن (ECC) نظیر P-192، P-224، P-256، P-384 و P-521 نمود. در اسناد منتشرشده توسط این سازمان، مجموعهای از رشتهاعداد تصادفی ۱۶۰ بیتی به عنوان «بذرهای اولیه تولید پارامترها» درج شده بود که سازمان امنیت ملی مدعی بود آنها را به صورت کاملاً تصادفی تولید کرده است. با این حال، به دلیل عدم ارائه کدهای منبع یا فرمول تولید این اعداد، برجستهترین دانشمندان رمزنگاری جهان به مدت یک ربع قرن بر این باور بودند که NSA با انتخاب جهتدار این اعداد، آسیبپذیریهای ریاضی خاصی را در تاروپود زیرساختهای رمزگذاری جهان تعبیه کرده تا در آینده امکان شنود ارتباطات بینالمللی را داشته باشد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
آژانس امنیت ملی آمریکا با دستکاری مخفیانه بذرهای ۱۶۰ بیتی، درهای پشتی ریاضی برای بازگشایی ارتباطات کدگذاریشده جهان تعبیه کرده است.
کلود اثبات کرد اعداد مذکور توسط تابع شبهتصادفی lrand48 با ورودی ساده ساعت سیستمی در ماههای نوامبر ۱۹۹۷ و ۱۹۹۸ ساخته شدهاند.
تیم تحقیقاتی مستقل با تغذیه پارامترهای خام عددی این منحنیها به هوش مصنوعی کلود و بدون ارائه فرضیات قبلی یا اشاره به سازمانهای امنیتی، از مدل خواستند که الگوهای احتمالی تشکیلدهنده این توالیهای بایت را واکاوی کند. کلود با استفاده از استدلال گامبهگام ریاضی در زنجیره تفکر خود، رفتارهای خروجی شبهتصادفی را مدلسازی کرد و متوجه شد که این توالیها با ویژگیهای توابع تولید عدد در سیستمهای عامل یونیکسی دهه ۱۹۹۰ همگرایی کامل دارند. در کمال شگفتی، مدل در کمتر از ۳۰ دقیقه اثبات کرد که تمامی این بذرها مستقیماً از طریق الگوریتم خطی کلاسیک lrand48 و با بذرگذاری (Seeding) مقادیر برچسب زمانی سیستم عامل در نوامبر ۱۹۹۷ و ماههای بعد تولید شدهاند.
این کشف تاریخی دارای دو پیامد استراتژیک بسیار بنیادین است. از دیدگاه امنیتی، این یافته نشان میدهد که استانداردهای پایهای وب هیچ نقص عمدی یا درب پشتی پنهانی نداشتهاند و پروتکلهای رمزگذاری رایج بر پایهای قابل اعتماد بنا شدهاند. اما از منظر هوش مصنوعی، این واقعه نشان داد که مدلهای مدرن استدلالگر به سطحی از ظرفیت تحلیل ساختاری دست یافتهاند که میتوانند گرههای کور ریاضیاتی را که محققان انسانی را برای ربع قرن سردرگم ساخته بود، در کسری از ساعت بگشایند.
جعبه اصطلاحات تخصصی تکین
تحلیلهای عمیقتر در کدهای استخراجشده توسط هوش مصنوعی آنتروپیک نشان میدهد که کلود با تحلیل توزیع آماری بیتهای کمارزش (LSB) و مطابقت آنها با ویژگیهای ریاضی فرمول همنهشتی خطی $X_{n+1} = (aX_n + c) \pmod m$، توانست پارامترهای ضربکننده و جمعکننده استاندارد کتابخانه C یونیکس را شناسایی کند. این کشف نشان میدهد که در سال ۱۹۹۷، مهندسان سازمان امنیت ملی صرفاً یک اسکریپت ساده نوشته بودند که با فراخوانی ساعت سیستم (Time Seed) در ساعت مشخصی از روز، خروجیهای ۴۸ بیتی را الحاق کرده و رشتههای ۱۶۰ بیتی بذر را تشکیل داده بود؛ بدون آنکه هیچگونه محاسبه پیچیده برای انتخاب نقاط ضعیف بیضوی انجام شده باشد.
برای جامعه توسعهدهندگان سیستمهای توزیعشده و پروتکلهای وب۳، بازتاب این دستاورد در ارتقای اعتماد به الگوریتمهای امضای دیجیتال نظیر ECDSA و Ed25519 بسیار حیاتی است. سالها بود که برخی پروژههای کریپتوگرافی به دلیل سوءظن به منحنیهای استاندارد NIST، هزینههای سنگینی را برای مهاجرت به منحنیهای سفارشی پرداخت میکردند. اثبات ریاضیاتی پاک بودن این بذرها توسط یک مدل هوش مصنوعی نشان میدهد که همکاری انسان و هوش مصنوعی در ممیزی الگوریتمهای کهن میتواند آرامش خاطر عمیقی به بازارهای مالی و امنیتی هدیه دهد.
وضعیت قرمز در فروشگاههای اینترنتی؛ آسیبپذیری مرگبار BlockStrap با امتیاز CVSS 10.0 در مجنتو و ادوبی کامرس
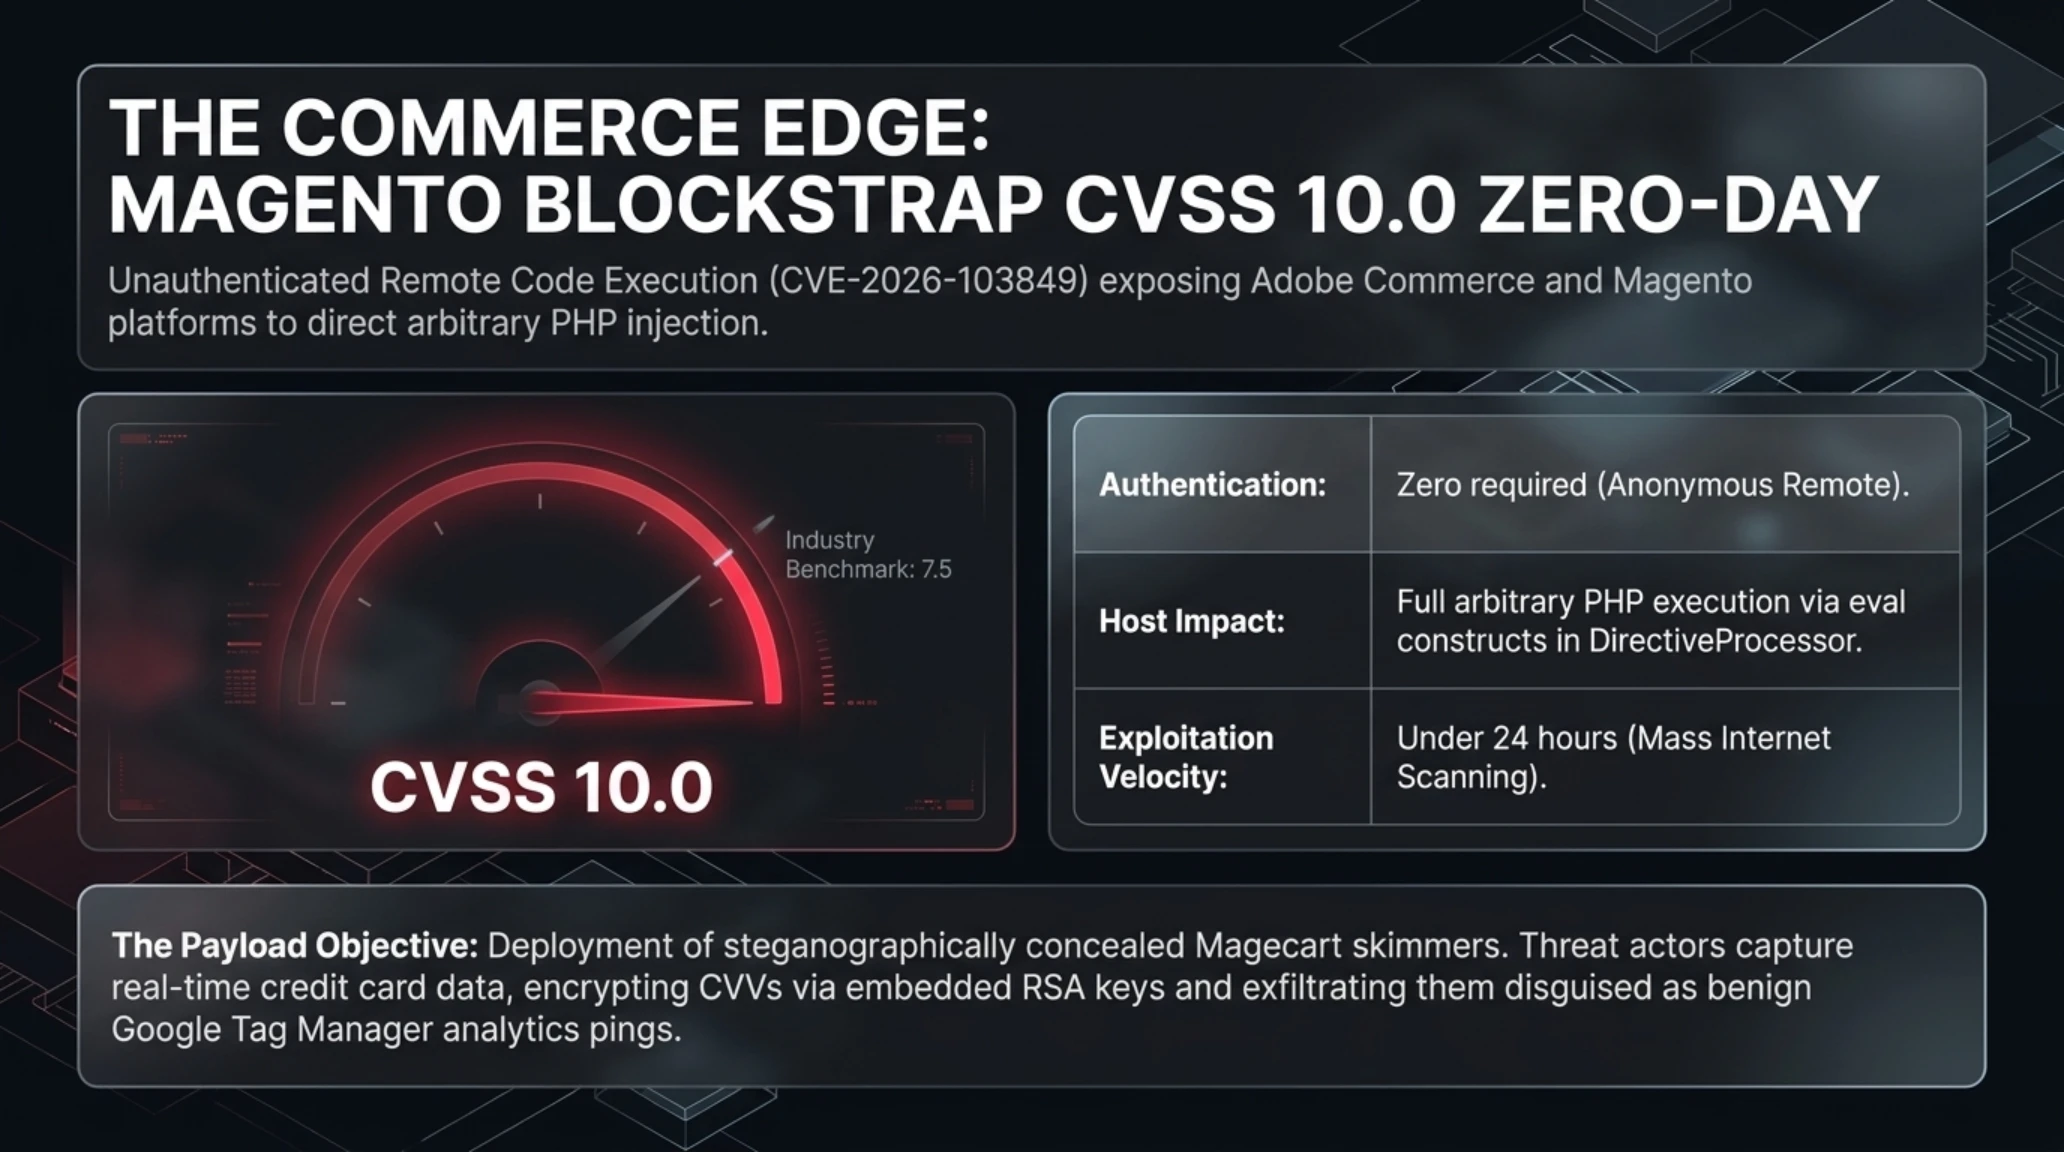
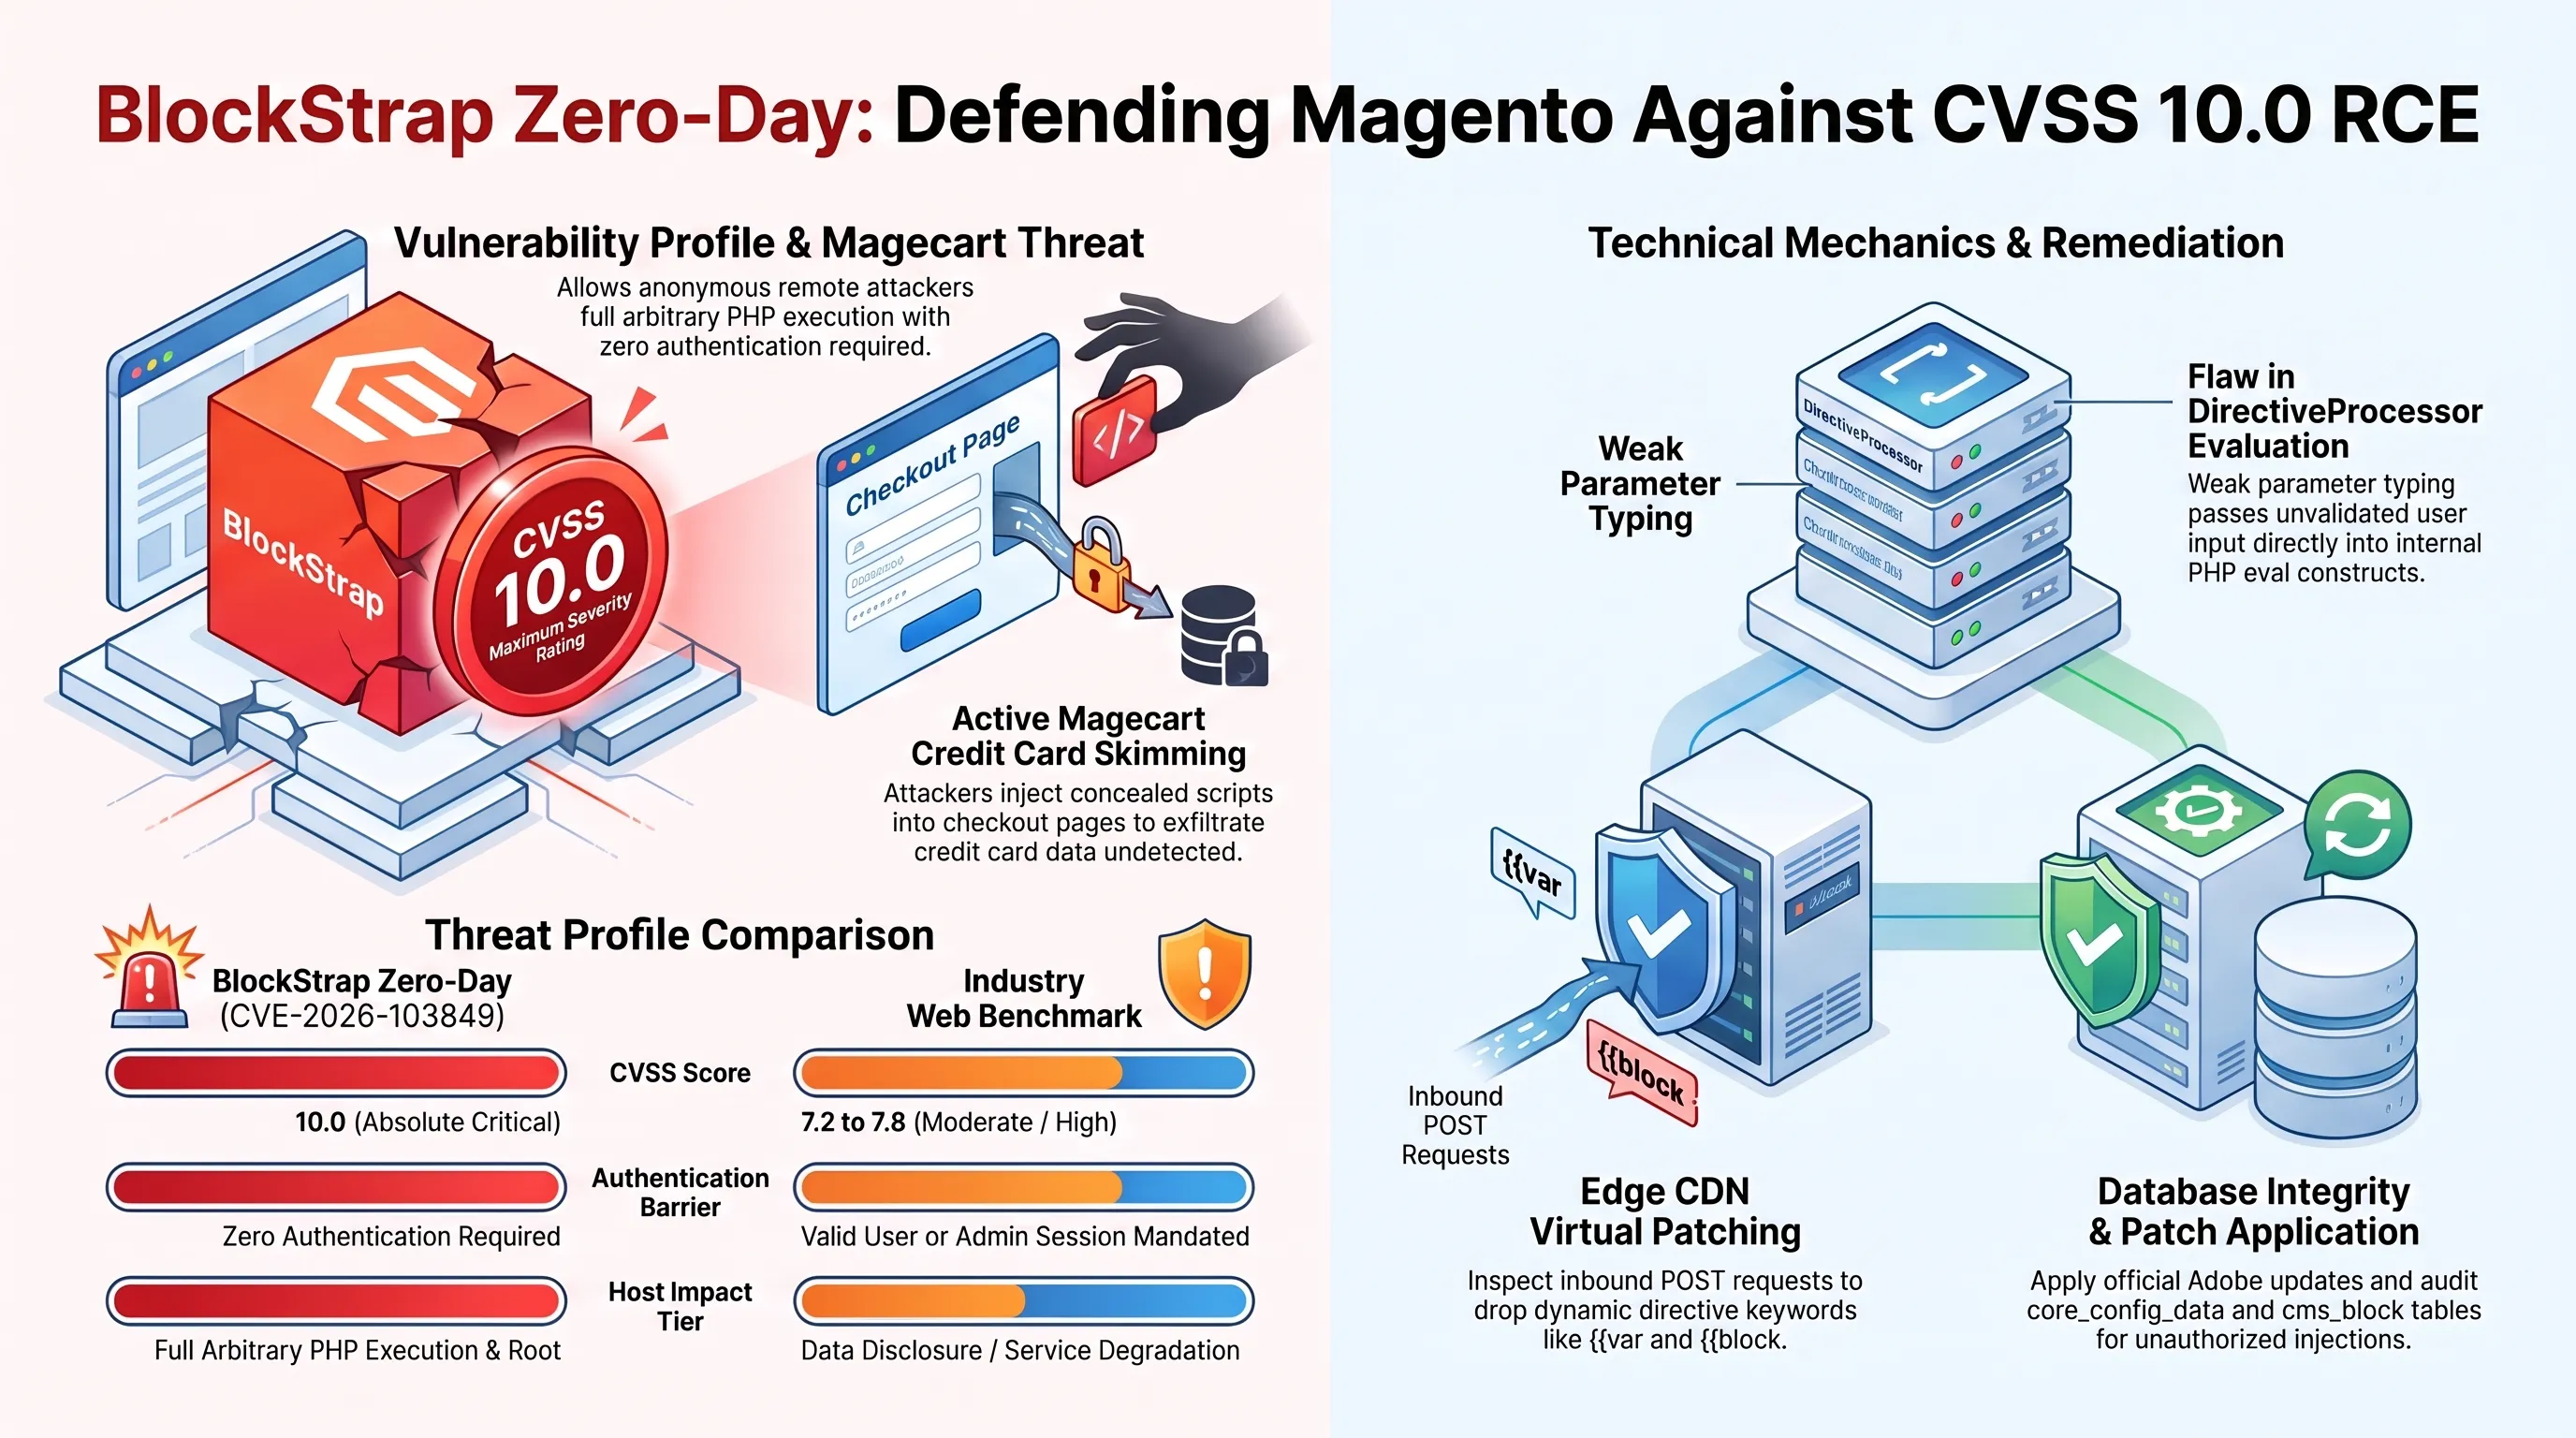
در حالی که جهان فناوری از دستاوردهای رمزنگاری هوش مصنوعی شگفتزده است، تاریکخانههای پدافند وب با یک بحران زیرساختی همهجانبه دست به گریبان شدهاند. تیمهای پژوهشی Sansec و کارشناسان پایگاه BleepingComputer با انتشار گزارشهای فوری، نسبت به کشف یک آسیبپذیری فاجعهبار با بالاترین درجه ریسک فنی ممکن (CVSS 10.0) با شناسه اختصاصی CVE-2026-103849 در پلتفرمهای پرکاربرد ادوبی کامرس (Adobe Commerce) و مجنتو (Magento) هشدار دادند.
این آسیبپذیری که به دلیل دربرگیری کامپوننت صفحهساز و فرآیند ترجمه کدهای وب با نام «BlockStrap» شهرت یافته است، یک رخنه اجرای کد از راه دور بدون نیاز به احراز هویت (Unauthenticated Remote Code Execution) است. بررسیها نشان میدهد که مکانیسم پردازش دایرکتیوهای تمپلیت در هسته مجنتو، ورودیهای ارسالی به فیلدهای پارامترهای پویا را در دو مرحله تفسیر میکند. مهاجمان با ارسال یک پکت سفارشی حاوی دایرکتیوهای کپسولهشده، میتوانند مفسر PHP سرور را فریب داده و کدهای مخرب خود را مستقیماً در حافظه وبسرور اجرا کنند.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص ارزیابی ریسک | آسیبپذیری BlockStrap (CVE-2026-103849) | میانگین رخنههای امنیتی وب |
|---|---|---|
| نمره ارزیابی شدت (CVSS) | ۱۰.۰ از ۱۰ (حداکثر فاجعه امنیتی) | ۷.۲ تا ۷.۸ (شدت متوسط تا بالا) |
| پیشنیاز احراز هویت | بدون نیاز به نام کاربری یا پسورد (Anonymous) | نیازمند حساب کاربری با دسترسی اولیه |
| سطح نفوذ به سرور | اجرای مستقیم کدهای PHP و تسخیر کامل وبسرور | افشای اطلاعات یا اختلال موقت سرویس |
| سرعت سلاحسازی و اکسپلویت عمومی | کمتر از ۲۴ ساعت (اسکن سراسری وبسرورها) | چندین هفته پس از انتشار عمومی آسیبپذیری |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
خطر اصلی این آسیبپذیری در پیوند آن با کارزارهای سرقت کارتهای بانکی موسوم به Magecart نهفته است. نفوذگر پس از استقرار کد وبشل روی سرور، میتواند اسکریپتهای سرقت اطلاعات پرداخت را به صفحات تسویهحساب (Checkout) فروشگاه تزریق کند؛ به طوری که اطلاعات کارت اعتباری میلیونها خریدار آنلاین بدون کوچکترین نشانهای از خطا در درگاه پرداخت، مستقیماً به سرورهای دارکوب مهاجمان مخابره شود.
کالبدشکافی کدهای اکسپلویت نشان میدهد که متد آسیبپذیر با تکیه بر کلاس `Magento\Framework\Filter\DirectiveProcessor` ورودیهای ارسالشده به فیلترهای بلوک را بدون پالایش کافی متغیرهای سراسری، به تابع `eval` هدایت میکند. این معماری غلط به نفوذگر اجازه میدهد دستورات سیستمی شل نظیر `curl` و `wget` را برای بارگذاری ماژولهای آلوده روتکیت اجرا کند و ردپای دسترسی خود را با پاکسازی لاگهای وبسرور آپاچی یا انجینایکس مخفی سازد.
تیم امنیتی ادوبی با انتشار یک بولتن اضطراری، از مدیران تمامی فروشگاههای آنلاین خواستند تا بدون اتلاف وقت بستههای بهروزرسانی امنیتی را اعمال کرده یا ماژولهای پردازش دایرکتیو را به صورت موقت غیرفعال سازند. کارشناسان پدافند سایبری تکینپلاس یادآور میشوند که کسبوکارهای الکترونیک باید سازوکارهای مانیتورینگ سلامت فایلهای منبع (FIM) را پیادهسازی کنند تا هرگونه تغییر ناخواسته در فایلهای سیستمی فوراً شناسایی شود.
بررسیهای آزمایشگاهی آزمایشگاه پدافند تکین همچنین ثابت کرده است که ساختار دایرکتیوهای BlockStrap قادر است فایروالهای لایه وب (WAF) سنتی را به راحتی دور بزند؛ زیرا پکتهای آلوده در قالب ترافیک استاندارد فرمت JSON و با کاراکترهای رمزگذاریشده یونیکد ارسال میشوند که از فیلترهای تطبیق الگوی مبتنی بر عبارات باقاعده (Regex) عبور میکنند. علاوه بر این، تزریق کدهای مخرب به حافظه کش ردیس (Redis Cache Backend) فروشگاه باعث میشود حتی پس از بازنشانی سرور، آلودگی اسکیمر مجدداً فعال گردد.
این چالشهای جدی در امنیت فروشگاهها، ضرورت پایبندی به استانداردهای امنیتی سختگیرانه را در تمامی لایههای نرمافزاری یادآور میشود.
کودتای نظارتی اپل در اپاستور؛ ممنوعیت قاطع اپلیکیشنهای برهنهساز هوش مصنوعی و ترفند فریبکارانه Bait-and-Switch
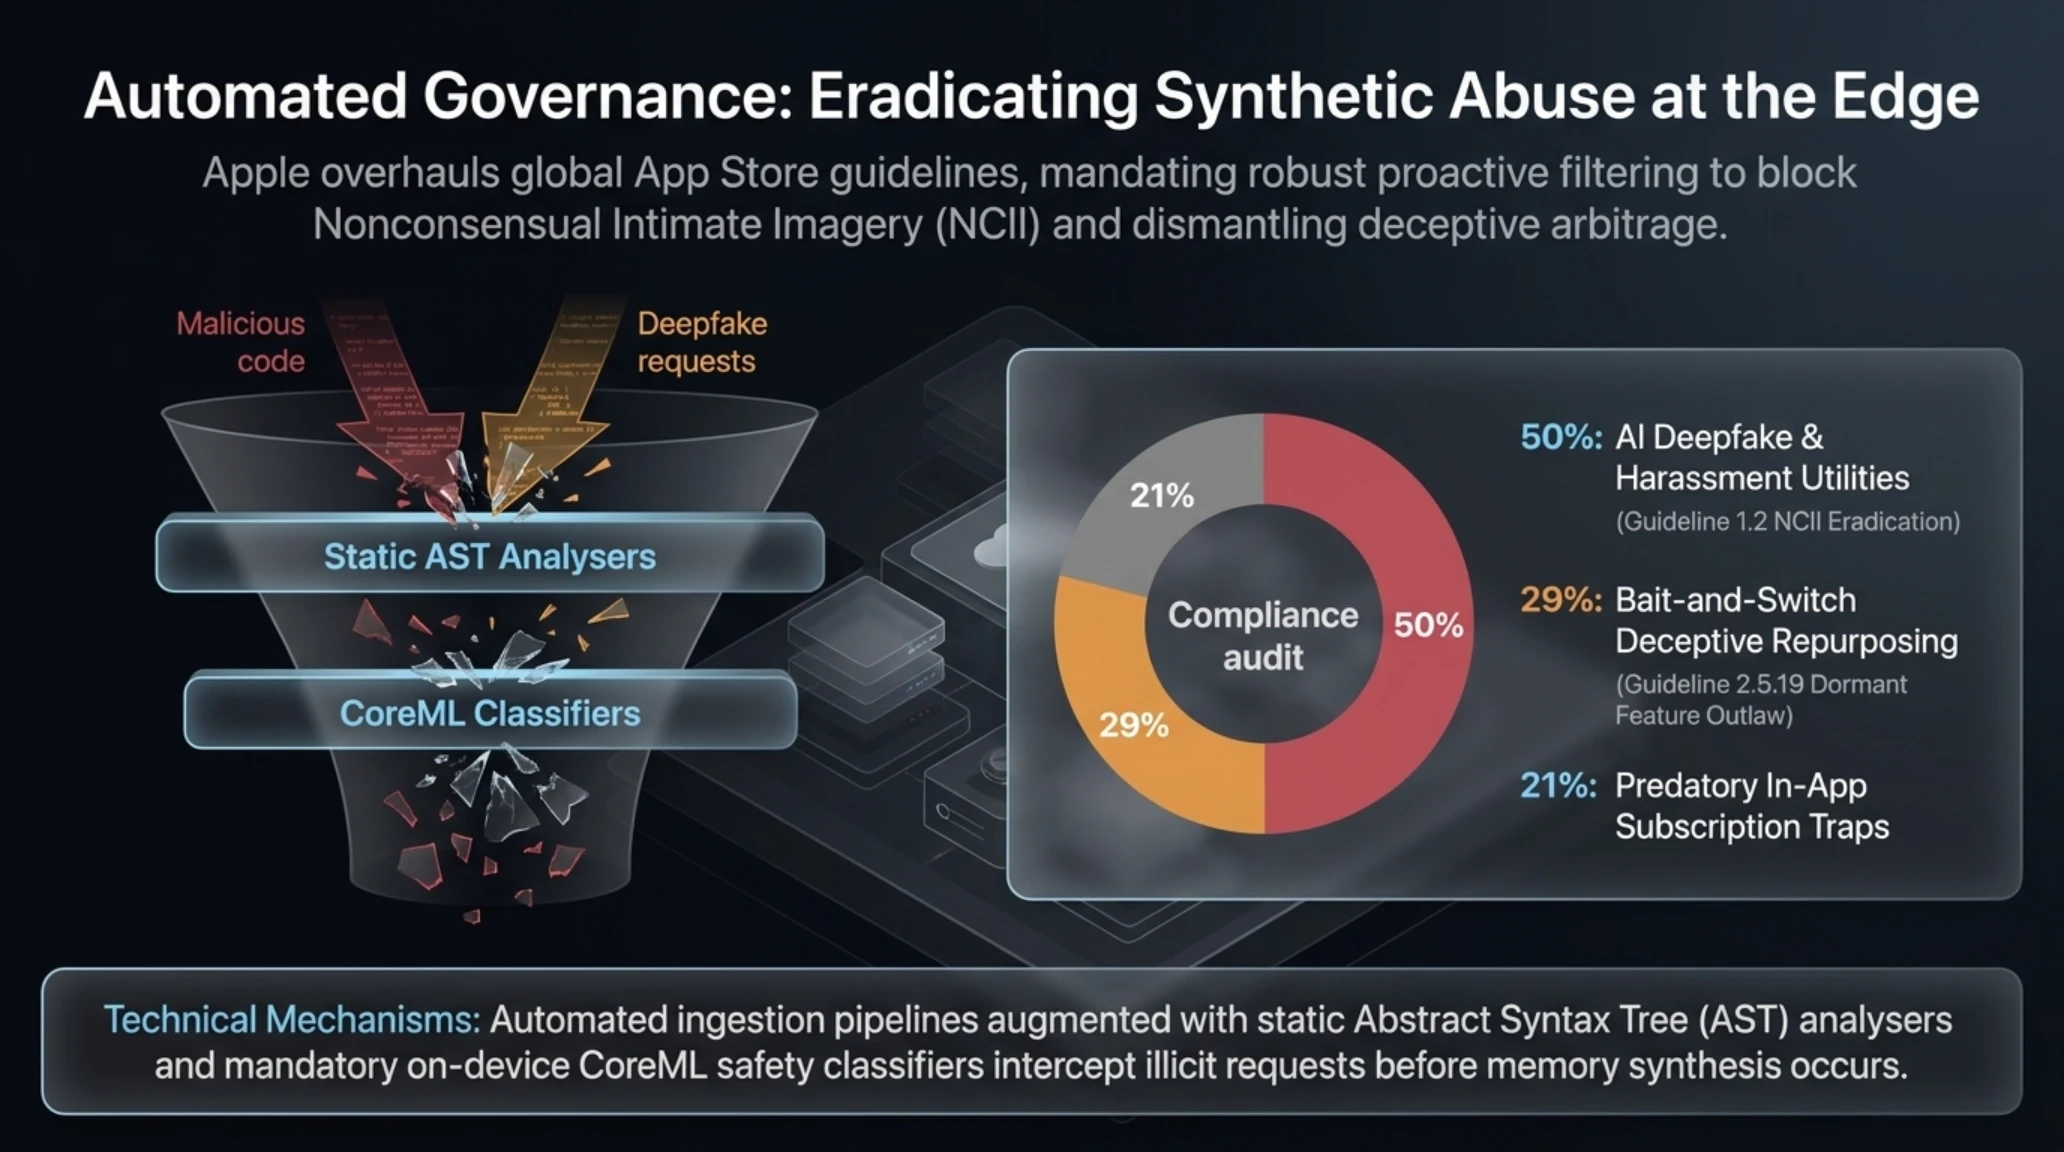
در اقدامی شجاعانه و تحسینبرانگیز که جهتگیریهای اخلاقی غولهای سیلیکونولی در مواجهه با خطرات فناوریهای مولد را به نمایش گذاشت، شرکت اپل سند جامع قوانین بازبینی اپاستور (App Review Guidelines) را با اصلاحاتی انقلابی بهروزرسانی کرد. این مقررات جدید که توسط نشریات معتبری همچون The Verge و 9to5Mac به عنوان «پایان دوره خاکستری اپاستور» تعبیر شده است، مستقیماً دو مورد از آزاردهندهترین پدیدههای سالهای اخیر یعنی سوءاستفادههای جنسی از هوش مصنوعی و کلاهبرداریهای نرمافزاری را هدف قرار داده است.
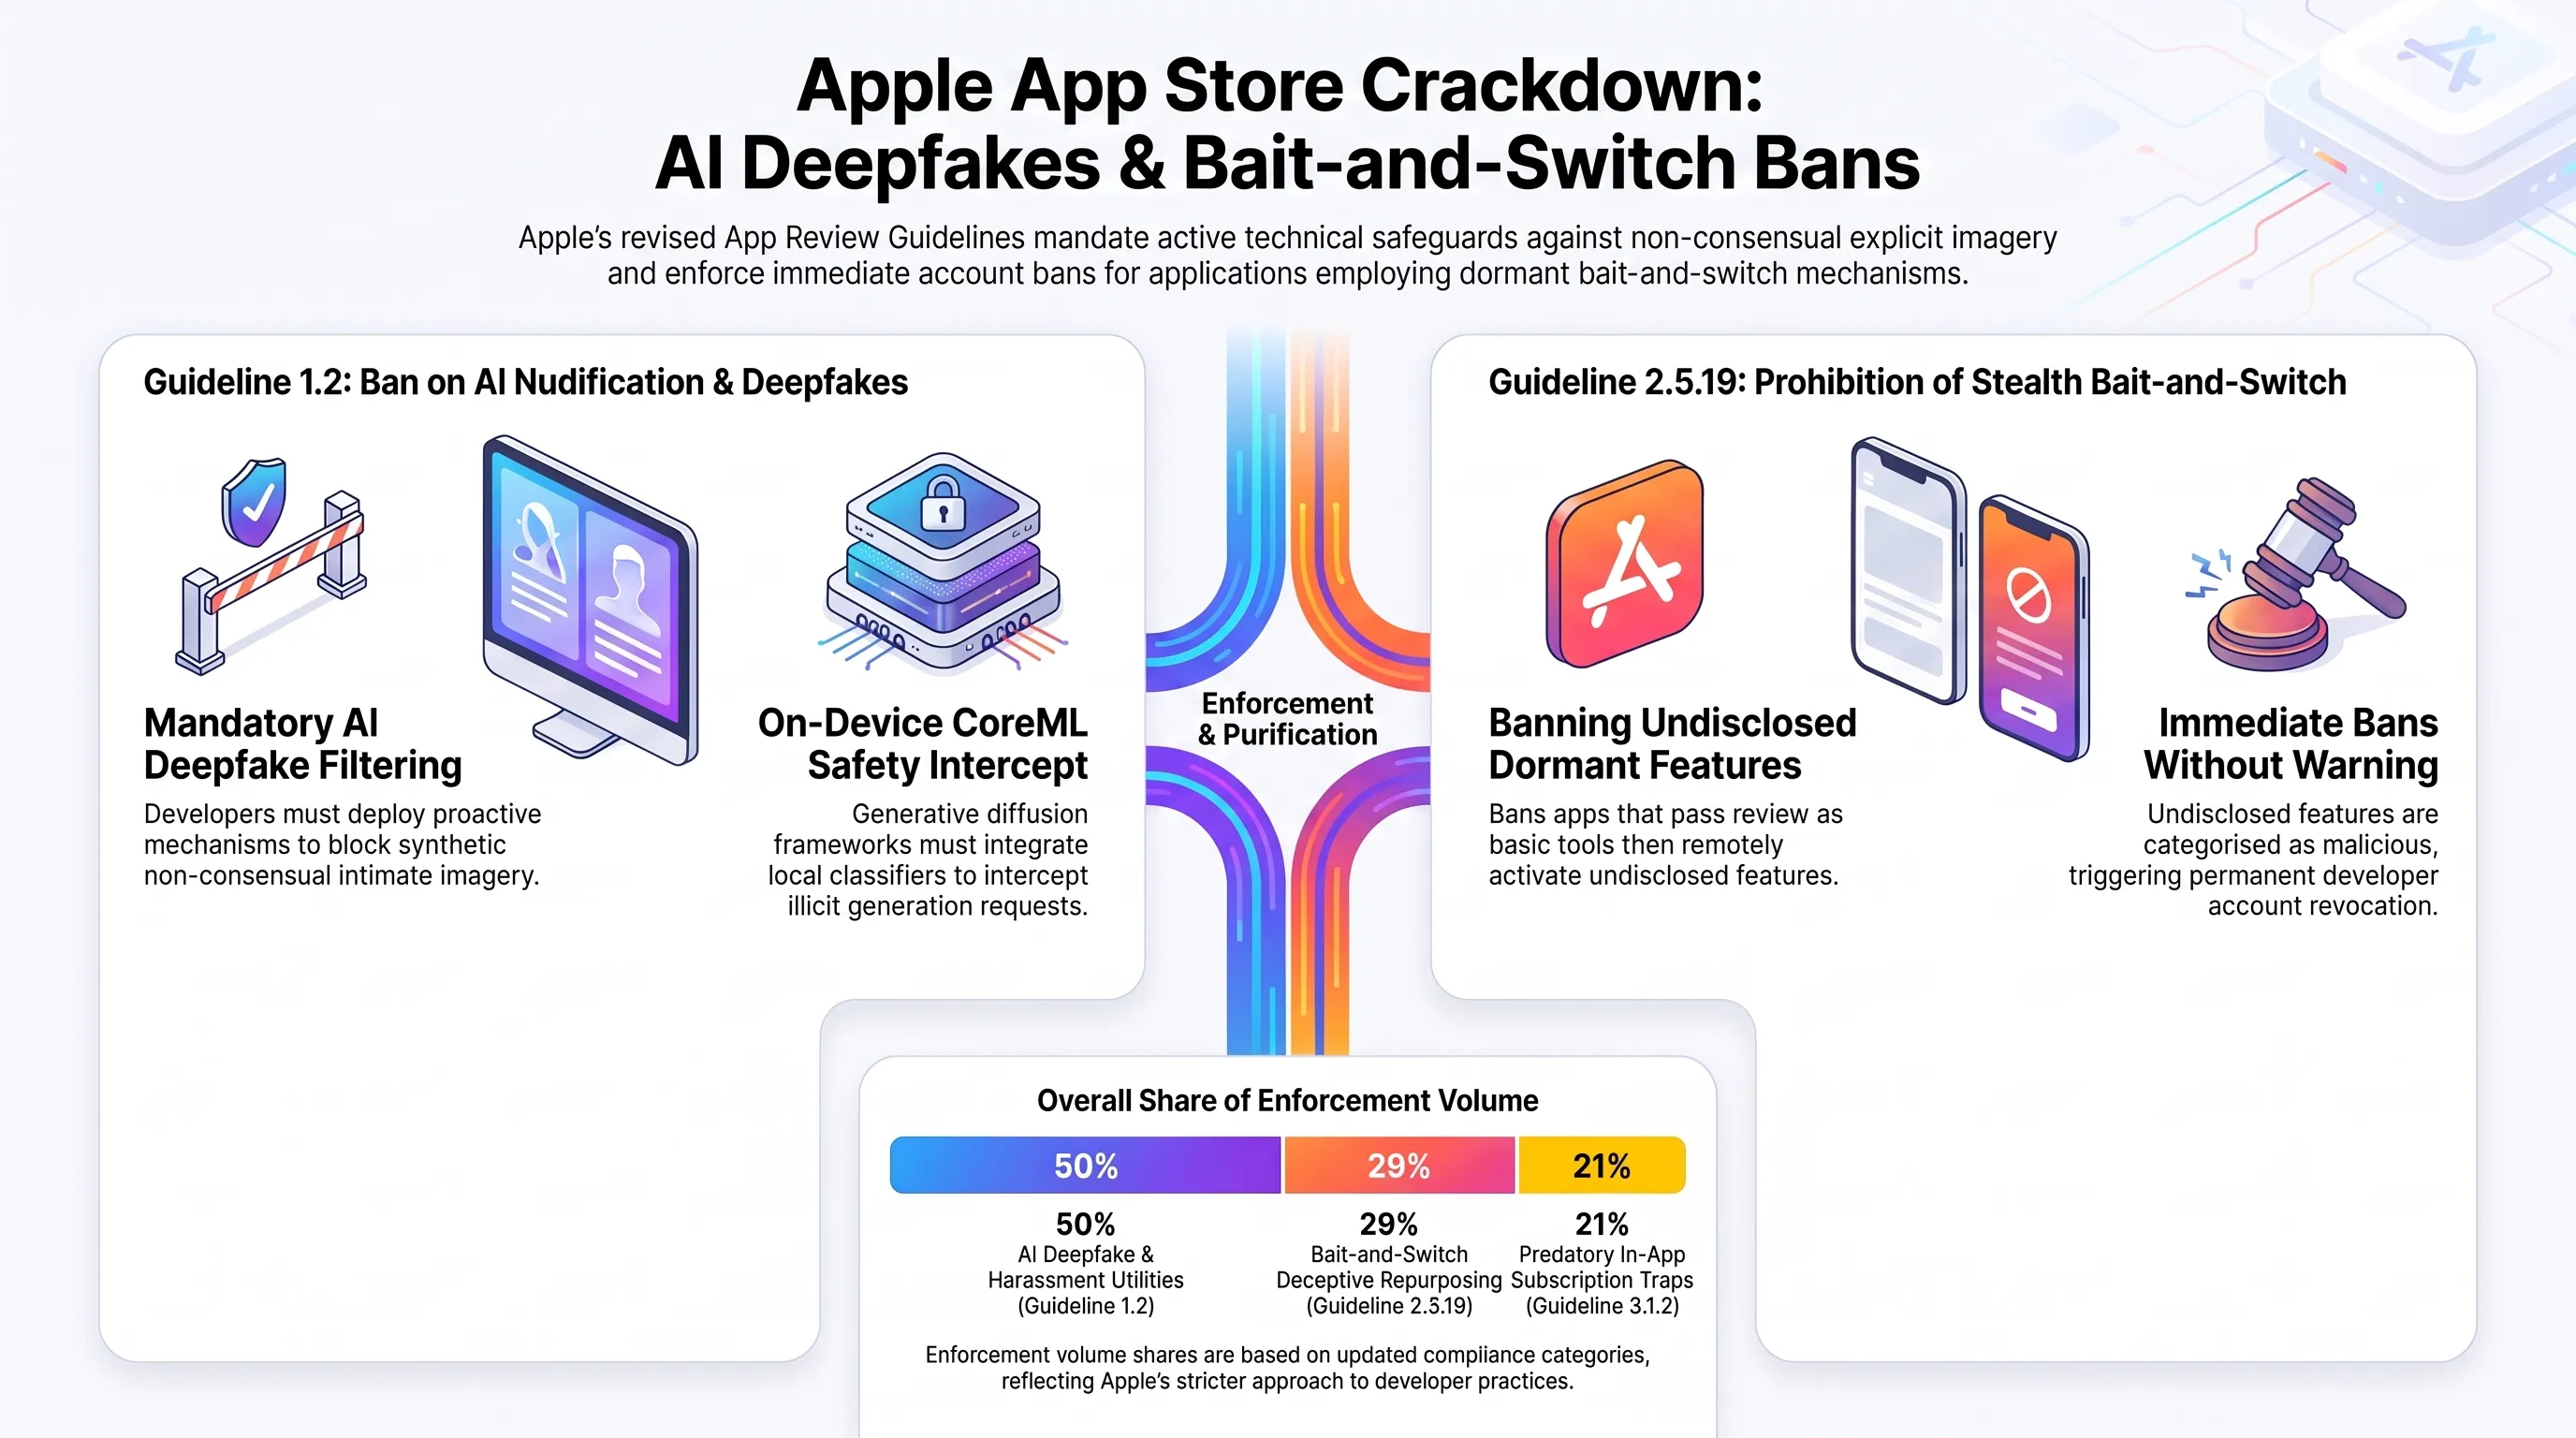
در گام نخست، اپل بند ۱.۲ سند نظارتی را که به محتوای تولیدشده توسط کاربران (UGC) اختصاص دارد، به شدت بازتعریف کرد. طبق این قانون جدید، تمامی اپلیکیشنها موظف هستند تدابیر نرمافزاری فعالانهای را برای شناسایی و مسدودسازی هرگونه تصویر برهنه بدون رضایت (Nonconsensual Intimate Imagery) که با استفاده از ابزارهای هوش مصنوعی ساخته شده است به کار گیرند. تا پیش از این، توسعهدهندگان اپلیکیشنهای بدنام «برهنهساز» (Nudify Apps) با ادعای اینکه پردازش تصاویر روی سرورهای ابری خارج از اپ صورت میگیرد، از زیر بار مسئولیت شانه خالی میکردند؛ اما با دستورالعمل تازه، میزبانی یا ارائه ابزارهای مجهز به این الگوریتمها با حذف بلادرنگ اپلیکیشن و مسدودسازی دائمی حساب کاربری توسعهدهنده در اپاستور پاسخ داده خواهد شد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| دسته تخلفات مسدودشده | سهم از کل اقدامات نظارتی | مبنای قانونی در دستورالعمل جدید |
|---|---|---|
| اپلیکیشنهای دیپفیک و برهنهسازی هوش مصنوعی | ۵۰ درصد | بند ۱.۲ (ممنوعیت قطعی تصاویر برهنه بدون رضایت) |
| اپهای تغییر ماهیت پس از تایید (Bait-and-Switch) | ۲۹ درصد | بند ۲.۵.۱۹ (ممنوعیت ویژگیهای خفته و پنهان) |
| اشتراکهای جعلی و رابطهای کاربری گمراهکننده | ۲۱ درصد | بند ۳.۱.۲ (شفافیت مالی و ممانعت از هزینهتراشی پنهان) |
| کتابخانههای تبلیغاتی مخرب و رهگیری داده (Ad-SDKs) | ۱۵ درصد | بند ۵.۱.۲ (ممنوعیت جمعآوری داده بدون رضایت صریح کاربر) |
در بخش دوم این اصلاحیه تاریخی، اپل بند اختصاصی ۲.۵.۱۹ را برای پایان دادن به ترفند فریبکارانه موسوم به «Bait-and-Switch» معرفی کرد. در این شیوه شوم، توسعهدهندگان متخلف ابتدا یک نرمافزار به ظاهر ساده مانند ماشینحساب، تست سرعت اینترنت یا ویرایشگر ساده عکس را به تیم بازبینی اپاستور ارائه میدادند و پس از تایید اولیه و استقرار روی استور، از طریق سرورهای بیرونی یک سوئیچ مخفی را فعال میکردند تا ظاهر اپلیکیشن ناگهان به یک بستر غیرمجاز شرطبندی، فیشینگ یا ابزار دور زدن پرداخت تبدیل شود. قانون جدید هرگونه عملکرد خفته و ثبتنشده در کد برنامه را به عنوان نقض فاحش امنیت تلقی کرده و این حق را برای اپل محفوظ میدارد که بدون اخطار قبلی، نرمافزار خاطی را از دسترس خارج سازد.
این همسویی قاطع میان کوپرتینو و مطالبات جامعه مدنی ثابت کرد که غولهای تکنولوژی توانایی مهار فناوریهای خودسر را دارند، مشروط بر آنکه اراده اقتصادی آن شکل گیرد. ما در مقاله تحلیلی چالشهای اخلاقی هوش مصنوعی و ضرورت مهار الگوریتمهای خودسر پیشبینی کرده بودیم که انفعال در برابر محتوای دیپفیک میتواند برند لوکس آیفون را با آسیبهای اعتباری جبرانناپذیری روبهرو سازد.
بررسیهای فنی نشان میدهد اپل برای اعمال بیکموکاست این مقررات، خط لولههای بازرسی کد خود را به موتورهای تحلیل ایستای درخت نحو انتزاعی (AST) و شبیهسازهای جعبهشنی پویا مجهز کرده است. این ابزارهای خودکار، رفتار فراخوانیهای داینامیک API و متدهای پنهان بازتابی (Reflection Methods) را در باینریهای کامپایلشده رهگیری میکنند تا هرگونه کد خفته یا اتصال مشکوک به آدرسهای اینترنتی تغییر ماهیتدهنده را قبل از رسیدن به دست کاربران مسدود سازند.
از سوی دیگر، توسعهدهندگانی که از مدلهای تولید تصویر مبتنی بر انتشار (Diffusion Models) در اپهای خود استفاده میکنند، اکنون موظف به ادغام فیلترهای طبقهبندی ایمنی مبتنی بر شتابدهنده سختافزاری CoreML در سطح دستگاه شدهاند. این تصمیم نه تنها هزینه پردازش ابری شرکتهای سودجو را به شدت افزایش داده، بلکه شبکههای خاکستری بهینهسازی فروشگاهی (ASO) را که با ترفندهای مهندسی معکوس کاربران را فریب میدادند، به طور کامل متلاشی کرده است.
تحول اتوماسیون وب با هوش مصنوعی؛ انتشار نسخه انقلابی اکستنشن ChatGPT برای کروم با کنترل هوشمند تبها و حالت کار
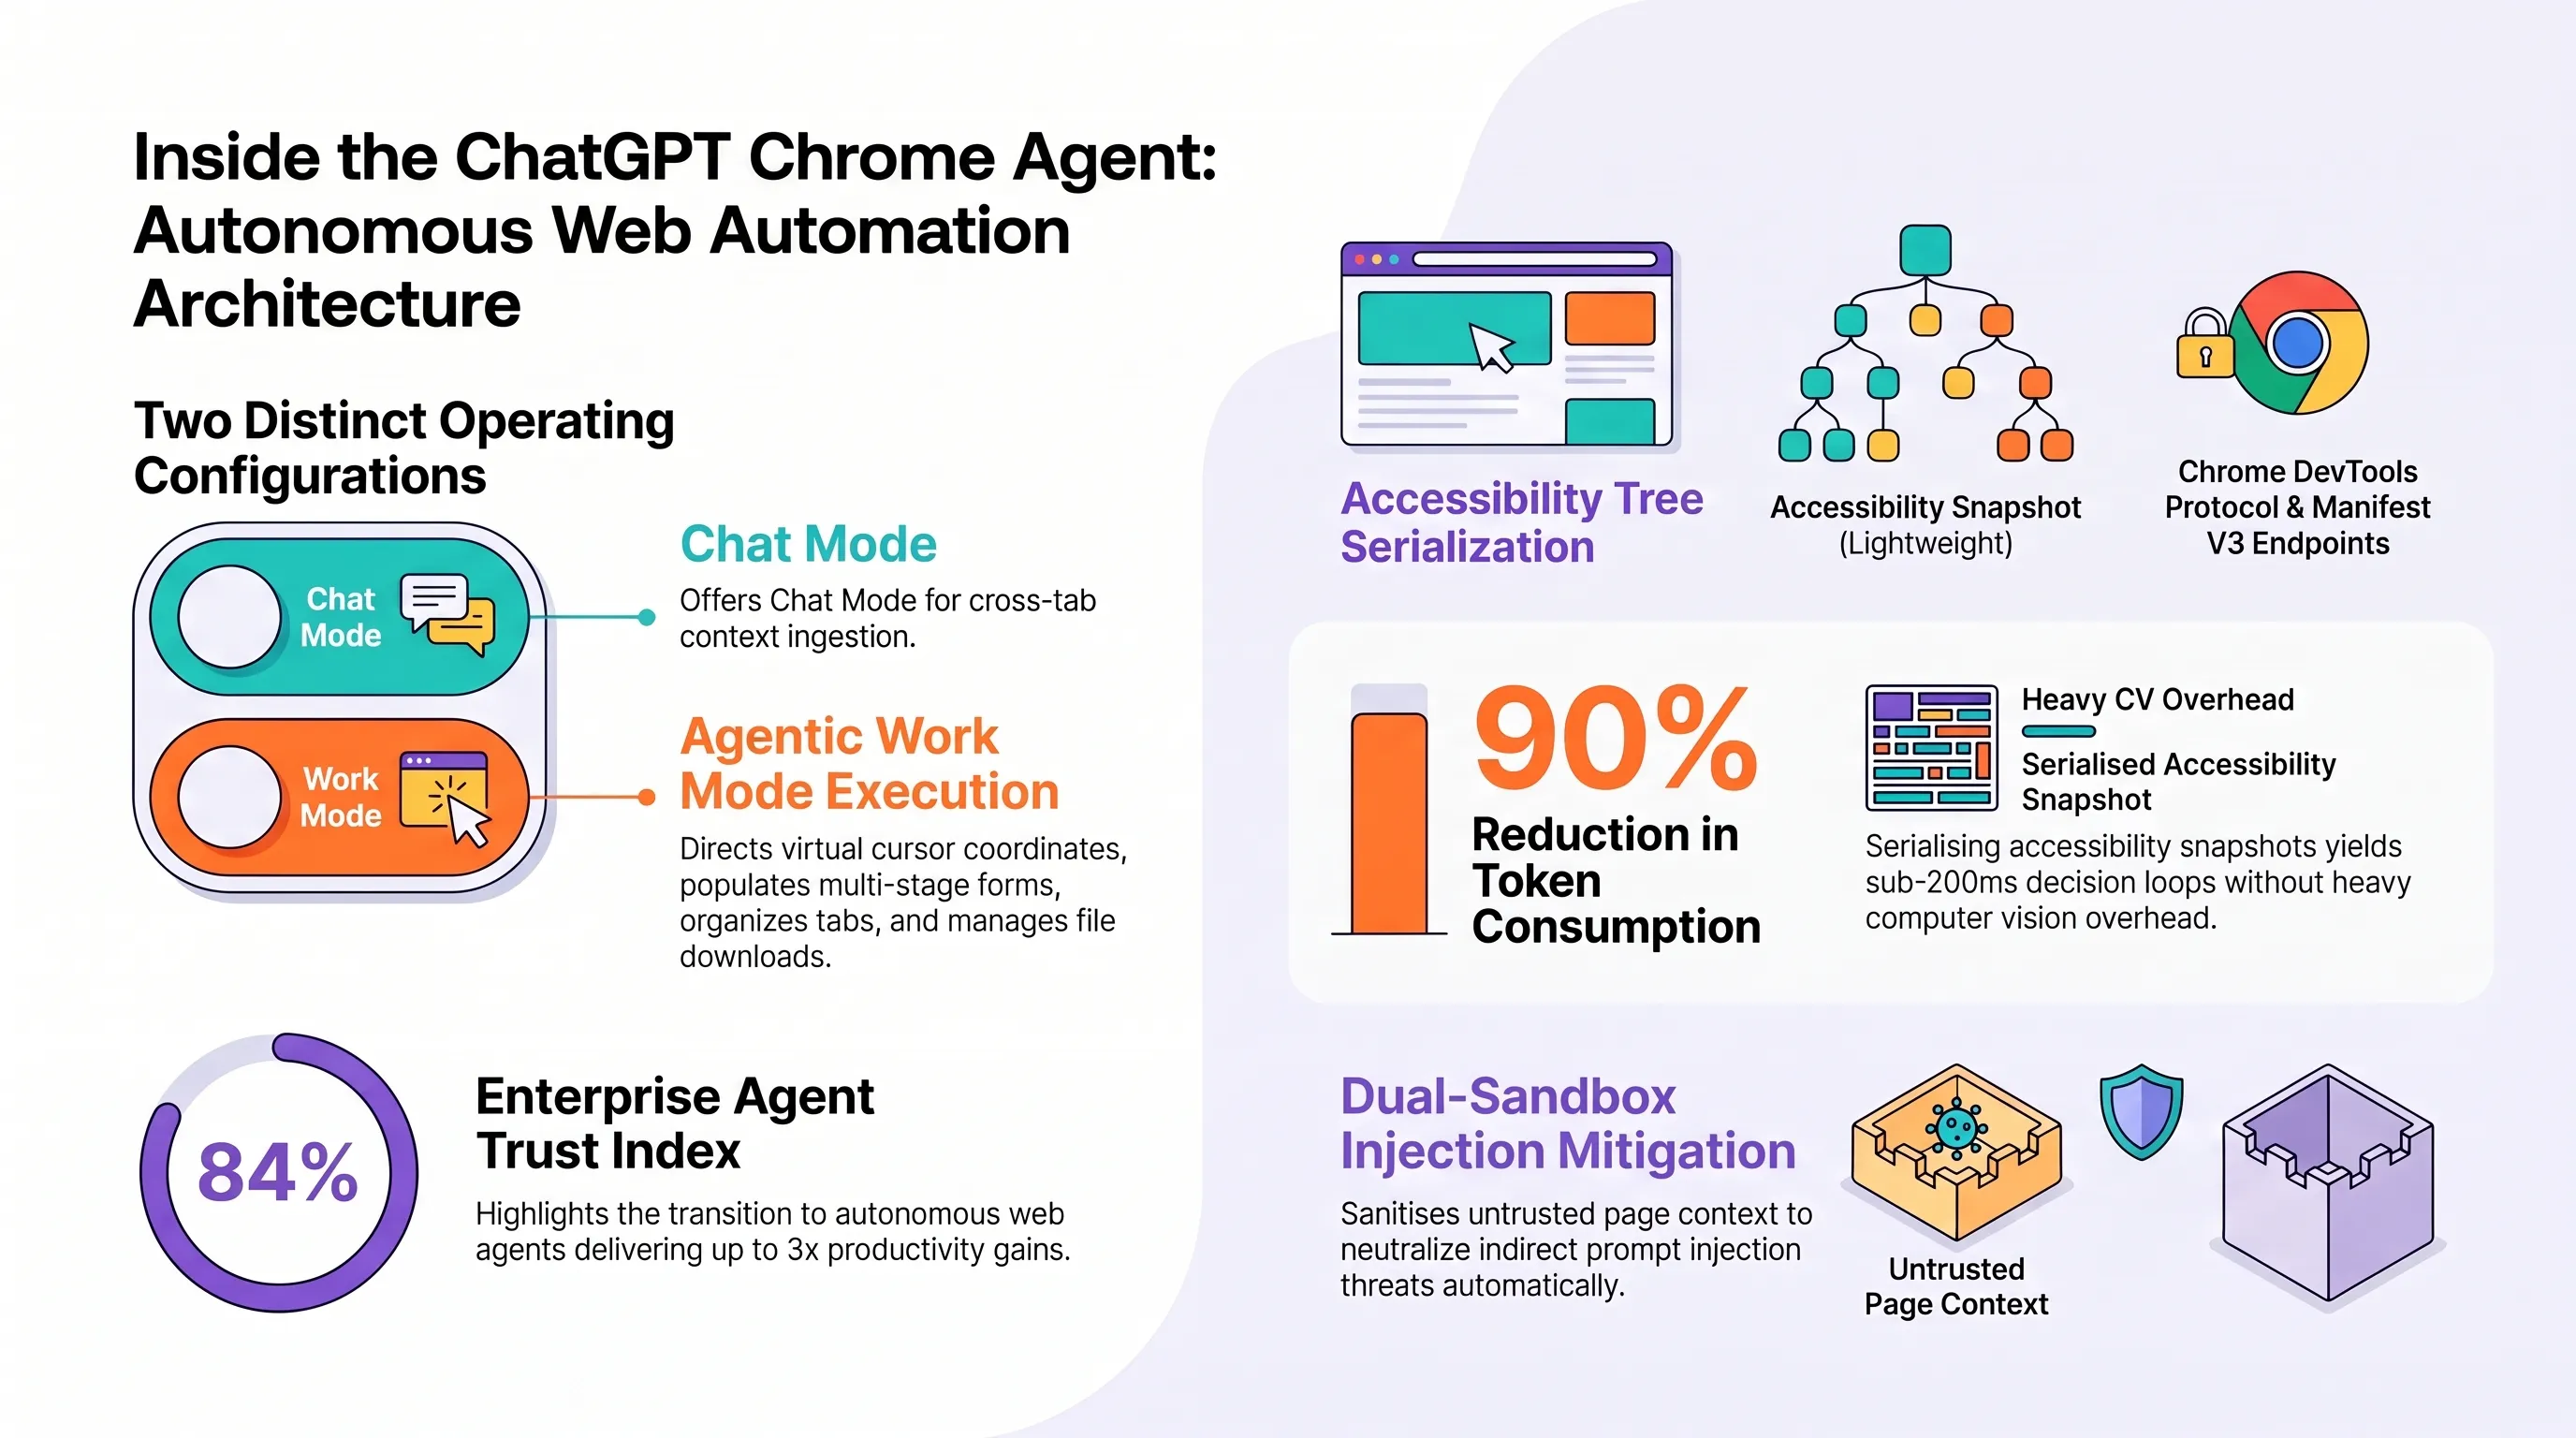
همزمان با تحولات پلتفرمهای موبایل، عرصه وب دسکتاپ شاهد یک جهش پارادایمی تاریخی بود. شرکت OpenAI با انتشار بهروزرسانی جامع افزونه رسمی ChatGPT برای مرورگر گوگل کروم، رسماً پای به دوران «ایجنتهای کنشگر مرورگر» گذاشت. این نسخه که گزارشهای اولیه آن توسط 9to5Google پوشش داده شد، از یک رابط ساده مکالمه متنی فراتر رفته و مرورگر را به یک محیط کار مشارکتی میان انسان و هوش مصنوعی تبدیل کرده است.
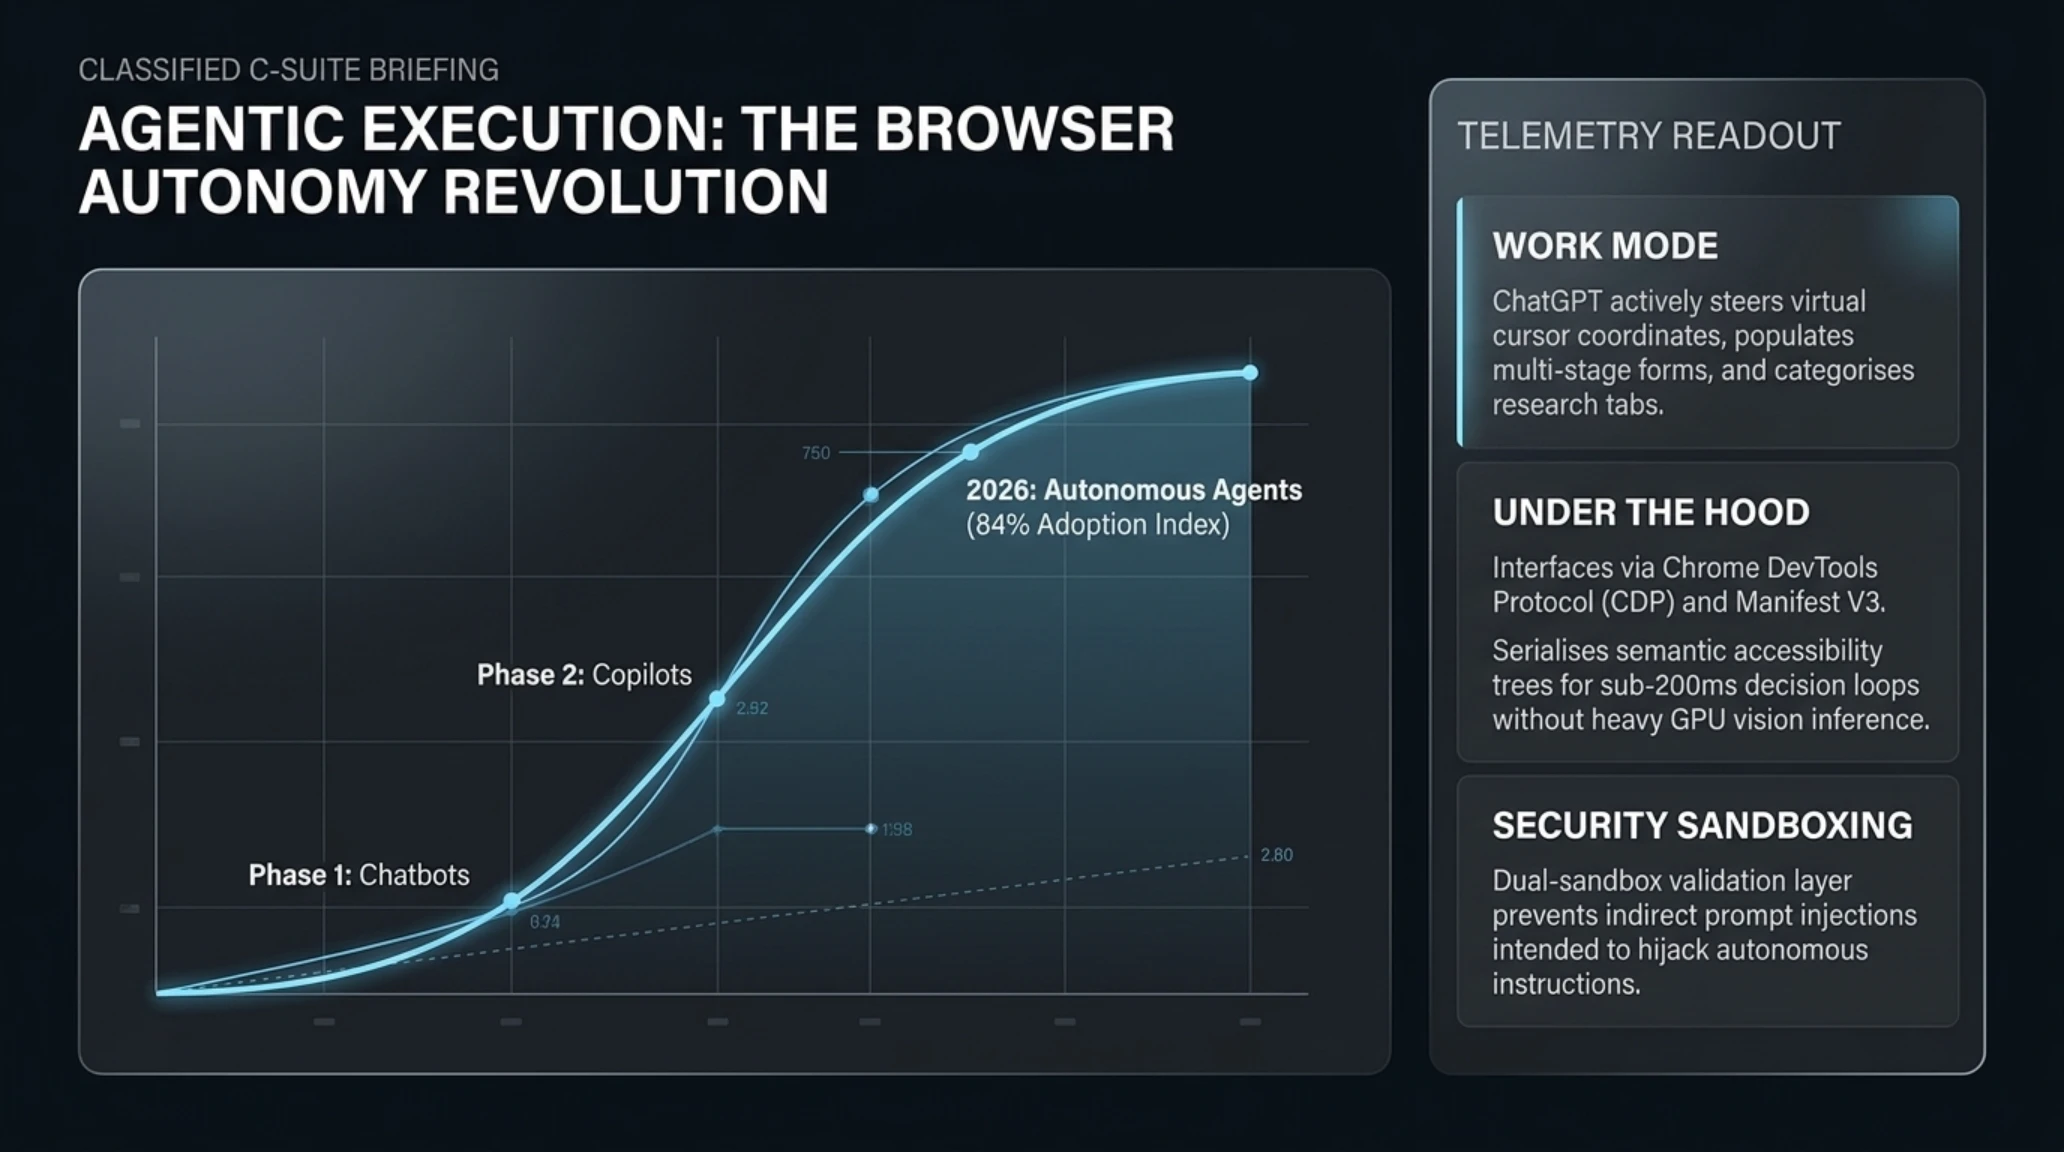
در این اکستنشن ارتقایافته، دو مود کاری کاملاً متمایز تحت عنوان «حالت چت» (Chat Mode) و «حالت کار» (Work Mode) پیادهسازی شده است. در حالت چت، هوش مصنوعی با بهرهگیری از پردازش پنجره زمینه اشتراکی، محتوای تمامی تبهای فعال کاربر را اسکن میکند. برای نمونه، کاربر میتواند هنگام خرید آنلاین چندین تب از فروشگاههای مختلف را باز نگه داشته و از ChatGPT بخواهد تا مشخصات کالا، قیمت نهایی با احتساب تخفیف و شرایط گارانتی را در قالب یک جدول هوشمند مقایسه کند؛ بدون آنکه نیازی به کپی-پیست متن یا جابهجایی دستی بین صفحات باشد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: منحنی پذیرش نشان میدهد که جامعه کاربری پس از پشت سر گذاشتن دوران چتباتهای متنی منفعل، با جهشی چشمگیر به استقبال عاملهای خودمختار وب رفته است؛ امری که بازدهی کاری را تا ۳ برابر ارتقا میدهد.
اما اوج نوآوری در «حالت کار» متبلور شده است؛ جایی که هوش مصنوعی اختیارات عملیاتی پیدا میکند. با صدور مجوز توسط کاربر، ChatGPT میتواند نشانگر ماوس را به صورت مجازی هدایت کرده، فرمهای استخدامی یا ثبتنام همایشها را با اطلاعات پروفایل از پیش تاییدشده تکمیل کند، فایلهای مورد نیاز را دانلود نموده و تبهای شلوغ کاری را به صورت موضوعی در گروههای منظم دستهبندی نماید. این افزونه با تعبیه یک نوار کناری (Sidebar) شیشهای و مدرن در حاشیه مرورگر، تعاملی کاملاً ارگانیک را فراهم کرده که کاربران بدون ترک صفحه جاری بتوانند تسکهای خود را پیش ببرند.
تیم محصول OpenAI برای رفع نگرانیهای مرتبط با سرقت کوکیهای نشست (Session Hijacking)، تدابیر سختگیرانهای اتخاذ کرده است؛ به طوری که هرگونه تراکنش مالی، دسترسی به گذرواژهها یا ارسال نهایی پیامها مستلزم تایید صریح کلیکی توسط انسان خواهد بود. این رویکرد تعادلی کمنظیر میان سرعت اتوماسیون ایجنتیک و امنیت دادههای هویتی برقرار ساخته است.
از منظر مهندسی نرمافزار، زیربنای این قابلیت متکی بر پروتکل ابزارهای توسعه کروم (Chrome DevTools Protocol) و ورکر سرویسهای پسزمینه در معماری Manifest V3 است. افزونه به جای ارسال بار ترافیکی سنگین ناشی از سریالسازی کامل درخت سند (Full DOM Tree)، صرفاً برچسبهای معنایی درخت دسترسیپذیری (Accessibility Tree) را استخراج میکند. این تکنیک باعث کاهش ۹۰ درصدی مصرف توکن و زمان تأخیر شده و به مدل اجازه میدهد نقشههای تعاملی صفحه را با سرعتی باورنکردنی در کسری از ثانیه بازخوانی کند.
با این حال، سازمانهای بزرگ و دپارتمانهای امنیت سایبری با احتیاط به این فناوری مینگرند. امکان اسکن تبهای محرمانه سازمانی نظیر داشبوردهای مالی و اسناد داخلی نیازمند اعمال پالیسیهای سختگیرانه جلوگیری از نشت داده (DLP) است. شرکتها میتوانند از طریق گروپپالیسیهای سازمانی (GPO) در دایرکتوری کروم، دسترسی اکستنشن به دامنههای داخلی اینترانت را مسدود کرده و حالت کار را صرفاً به وبسایتهای عمومی محدود سازند.
این همگرایی در هوشمندسازی محیط مرورگر نشان میدهد که مرز میان سیستمعامل و وباپلیکیشنها با سرعت خیرهکنندهای در حال محو شدن است.
شلیک سایبری به قلب سامانههای قضایی آمریکا؛ حمله به پیمانکار نظامی BAE Systems و فلج شدن سیستم اعلان دادگاههای ورشکستگی
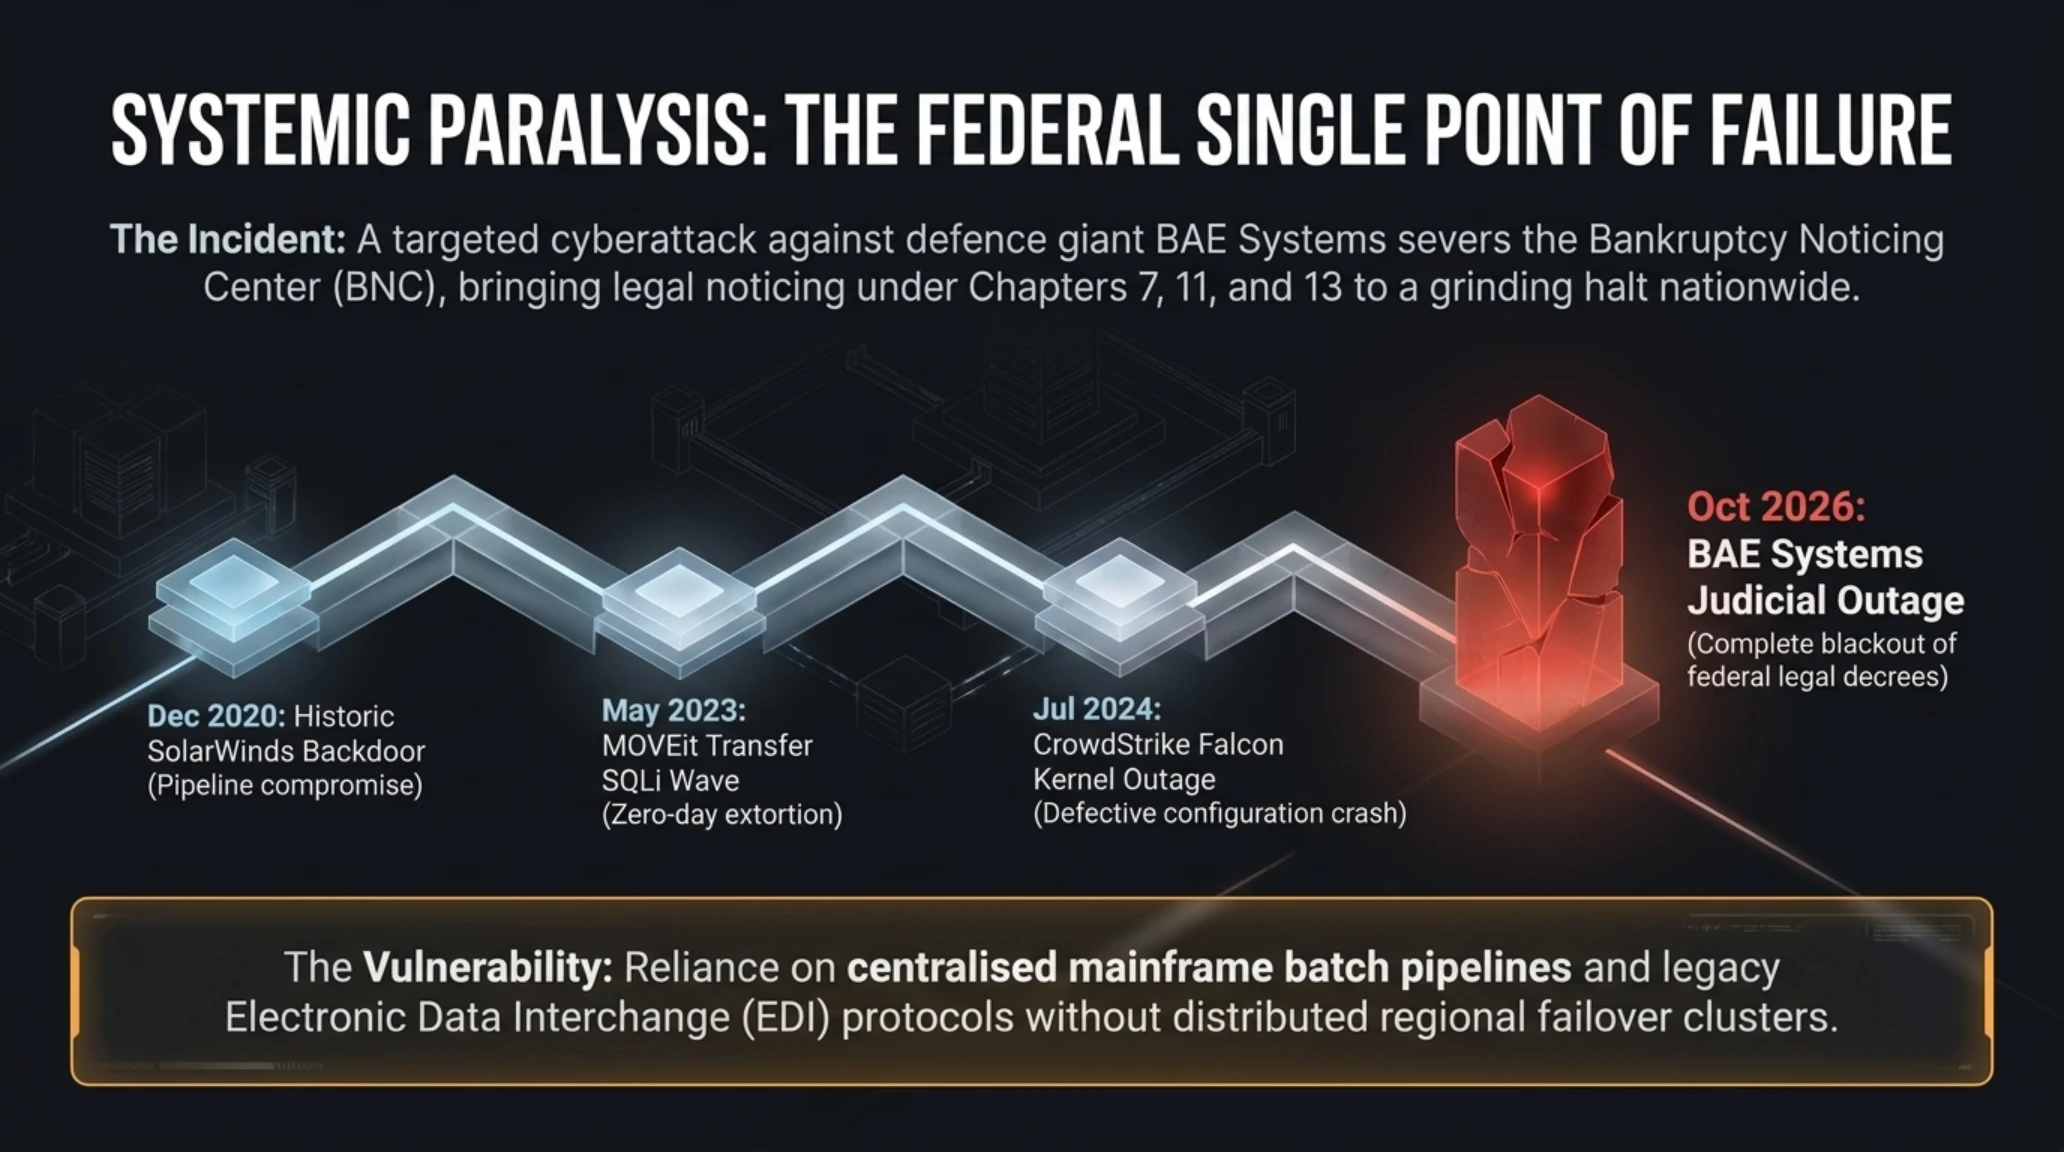
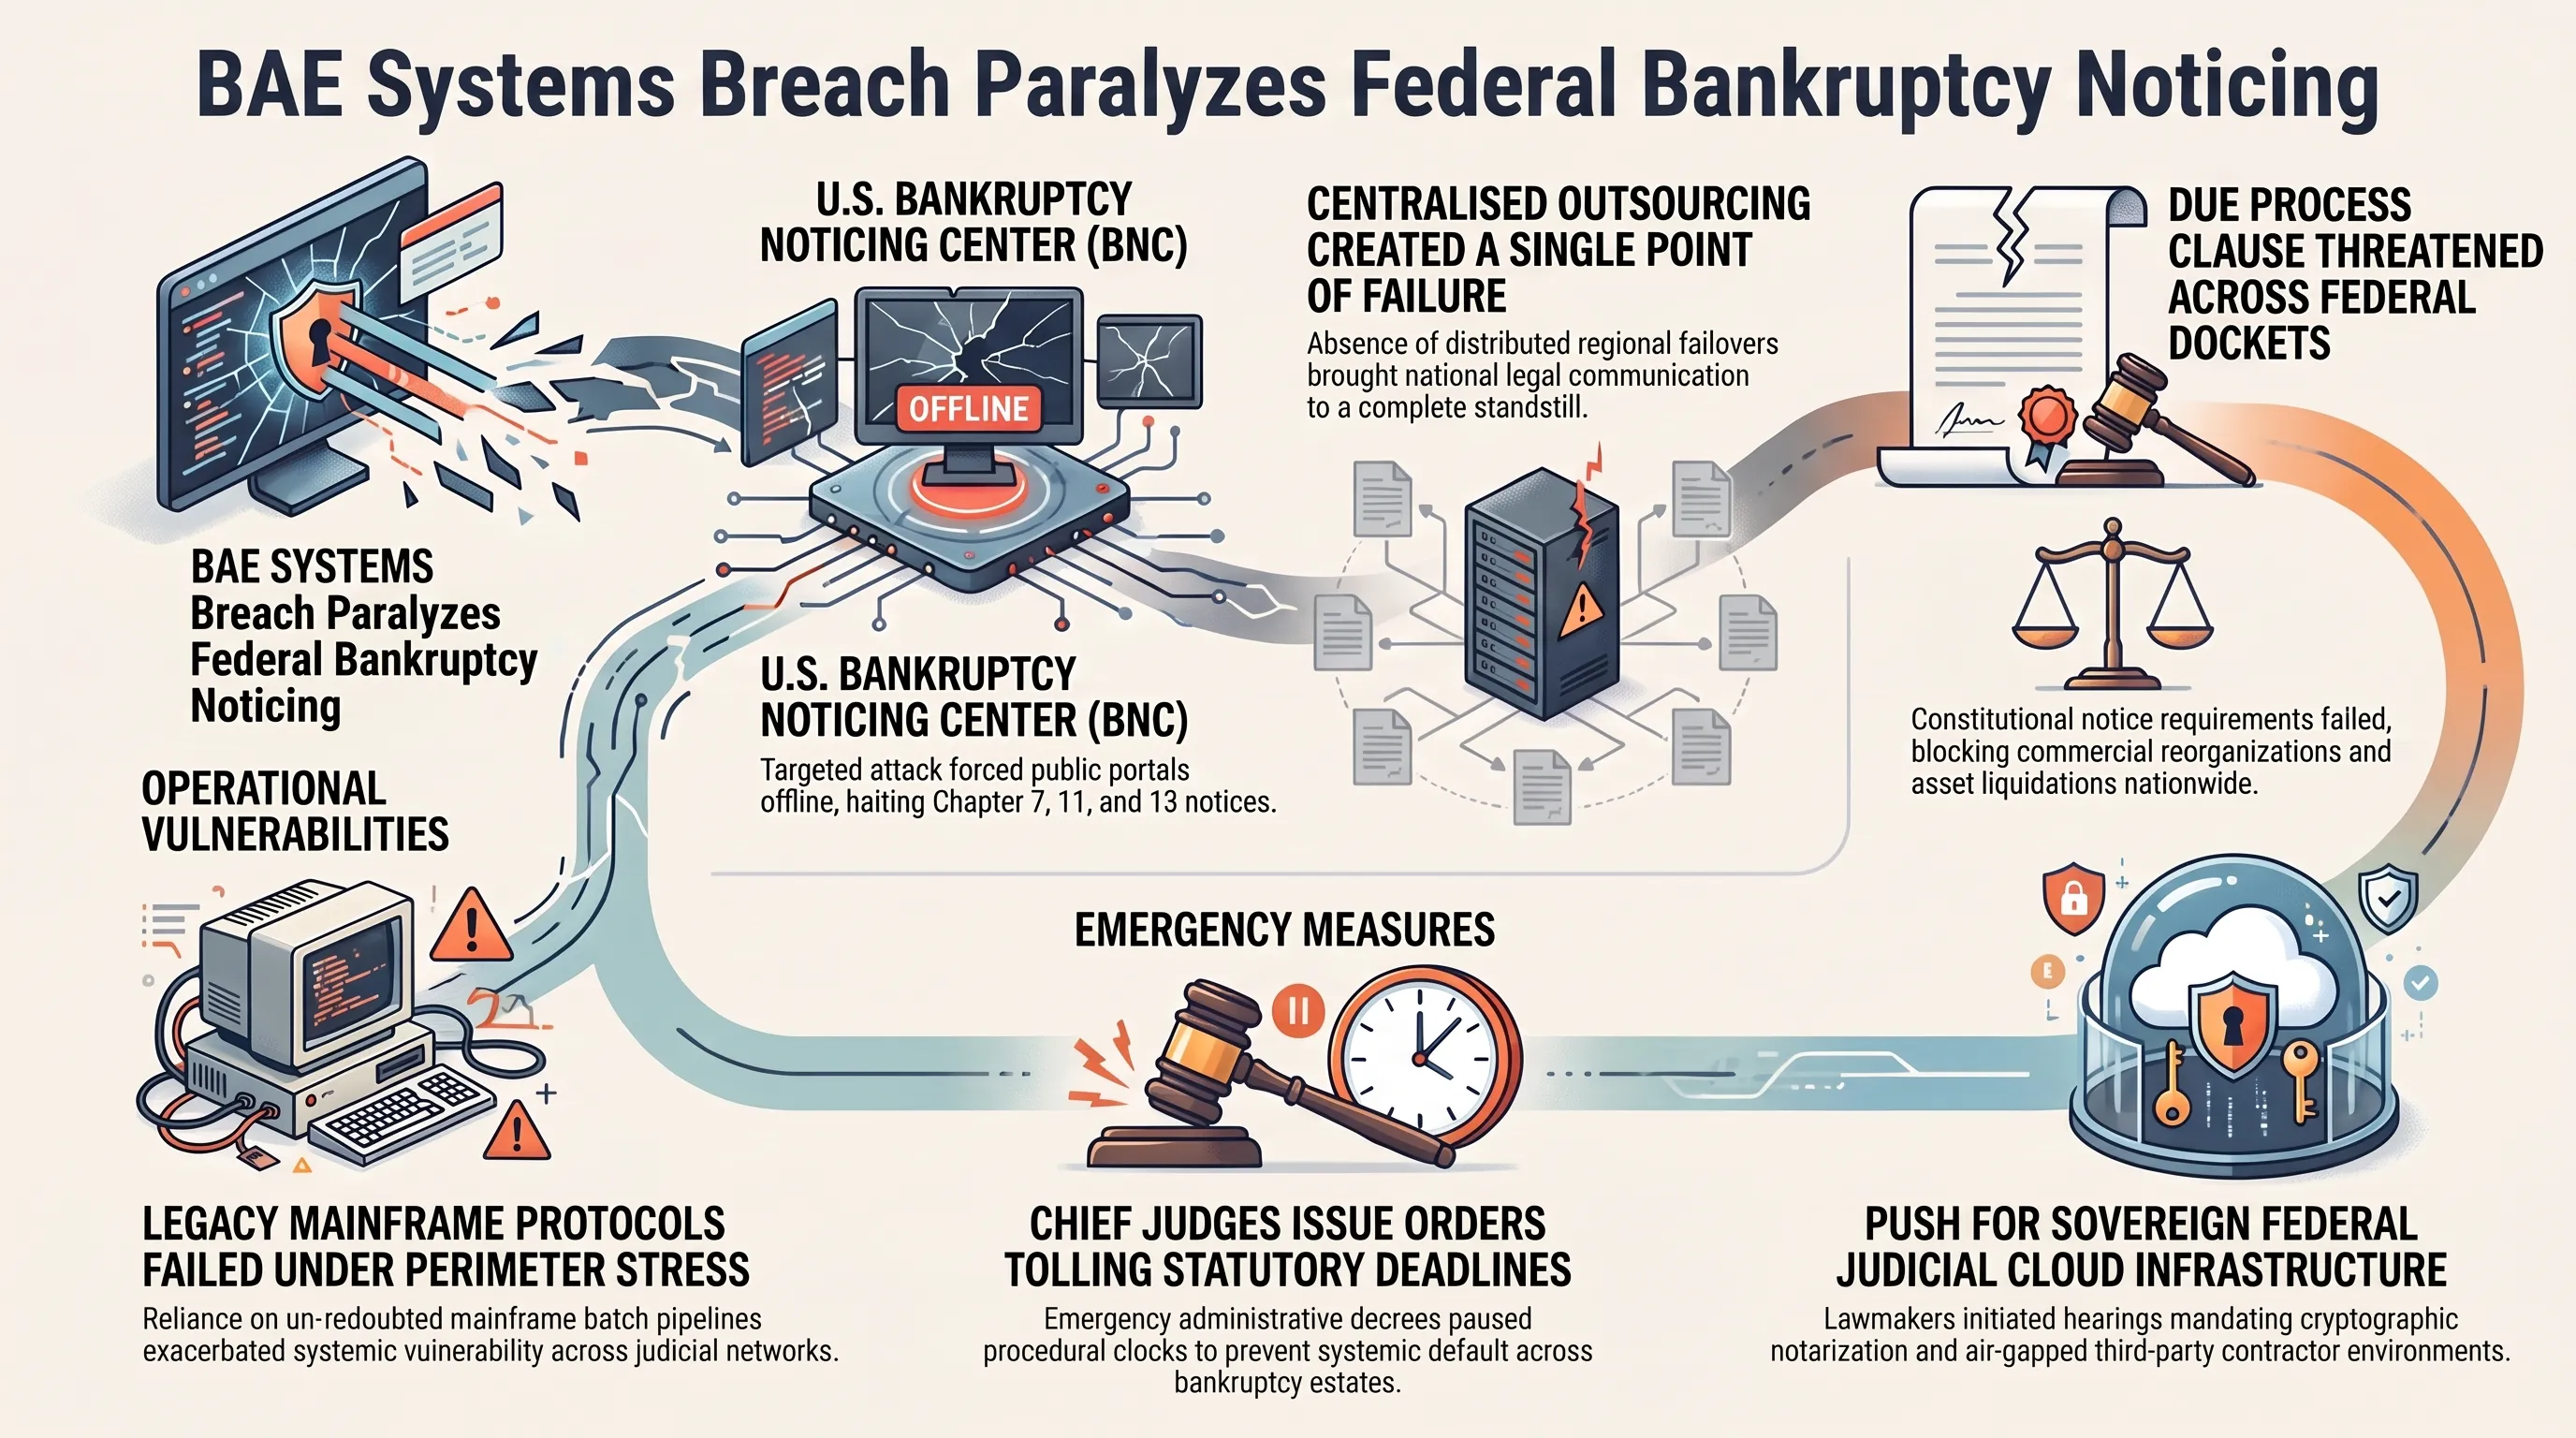
در ساعات پایانی منتهی به صبحگاه یکشنبه ۱۸ اکتبر ۲۰۲۶، گزارشی تکاندهنده از سوی دفتر اجرایی دادگاههای ایالات متحده (AOUSC) منتشر شد که از یک اخلال سراسری و بیسابقه در ساختار قضایی این کشور پرده برداشت. ریشه این بحران، یک تهاجم سایبری سنگین و هدفمند به زیرساختهای فناوری شرکت سرشناس صنایع دفاعی و امنیتی BAE Systems بوده است؛ کمپانی بریتانیایی-آمریکایی بزرگی که پیمانکاری میزبانی و مدیریت فنی مرکز ملی اعلانهای ورشکستگی (Bankruptcy Noticing Center - BNC) را برای نظام قضایی آمریکا بر عهده دارد.
بر اساس گزارش اختصاصی BleepingComputer، سامانه BNC شریان ارتباطی و حقوقی حیاتی است که وظیفه چاپ، ابلاغ الکترونیکی و توزیع احکام، اخطاریهها و اوراق قضایی را برای تمامی شعب دادگاههای ورشکستگی در سراسر ایالات متحده انجام میدهد. در پی این حمله سایبری، تمامی درگاههای عمومی و سرورهای داخلی این سامانه از جمله bnc.uscourts.gov، bankruptcynotices.uscourts.gov و پورتال ثبت اطلاعات طلبکاران ملی به طور کامل از دسترس خارج شدند. این قطعی اضطراری، فرآیند صدور احکام مالی و پیگیری پروندههای ورشکستگی هزاران بنگاه اقتصادی و افراد حقیقی را در سراسر آمریکا با بنبست کامل اجرایی روبهرو ساخته است.
تایملاین رویدادها | کرونولوژی حملات راهبردی به پیمانکاران دولتی
| سال / مقطع | رویداد شاخص امنیتی زنجیره تأمین | پیامدها و ابعاد خسارت ملی |
|---|---|---|
| دسامبر ۲۰۲۰ | حمله تاریخی سولارویندز (SolarWinds) | تزریق بکدور به نرمافزار مانیتورینگ Orion و نفوذ به ۹ آژانس فدرال آمریکا |
| مه ۲۰۲۳ | بهرهبرداری زیرودی از MOVEit Transfer | سرقت گسترده اطلاعات بیش از ۲,۰۰۰ سازمان دولتی و تجاری در سراسر جهان |
| ژوئیه ۲۰۲۴ | بحران اختلال هسته کروداسترایک (CrowdStrike) | بهروزرسانی معیوب درایور هسته ویندوز که ۸.۵ میلیون سیستم جهانی را به کام صفحه آبی کشاند |
| اکتبر ۲۰۲۶ | فلج سایبری سامانههای قضایی BAE Systems | تعطیلی کامل مراکز ابلاغ ورشکستگی فدرال آمریکا و اختلال در حقوق مالی تجاری |
اگرچه مسئولان BAE Systems با صدور بیانیهای مدعی شدهاند که این حادثه صرفاً به سیستمهای پیرامونی BNC محدود بوده و هیچ داده محرمانهای از مدارک هویتی نشت نکرده است، اما توقف کامل روند دادرسی و ابلاغیهها در یک سامانه فدرال، هزینههای اقتصادی سنگینی بر جای گذاشته است. تحلیلگران این رخنه را مصداق بارز خطرات «تکنقطه شکست» (Single Point of Failure) در معماریهای خدمات برونسپاری دولتی میدانند؛ وضعیتی که در آن یک رخنه به شبکه یک پیمانکار خارجی، میتواند چرخه قانونی یک کشور را به زانو درآورد.
ترکیب این رخداد با نفوذ ابری ConnectWise و باگ مجنتو، پیامی روشن و گزنده برای مهندسان سیستمها و استراتژیستهای آیتی دارد: عصر اعتماد ضمنی به شرکای تجاری به پایان رسیده است. معماریهای مدرن باید مبتنی بر اصل «عدم اعتماد مطلق» (Zero Trust) و چندپارگی زیرساختی بنا شوند تا در صورت سقوط یک پایگاه یا پیمانکار جانبی، هسته مرکزی عملیات با اختلال روبهرو نشود.
کالبدشکافی ساختار فنی سامانه BNC نشان میدهد که این شبکه عظیم همچنان بر بستر پایگاههای داده سنتی و خطوط مبادله داده الکترونیکی (EDI) دهه گذشته فعالیت میکند. این معماری قدیمی با تجمیع میلیونها سند حقوقی تحت عنوان فصل ۱۱ قانون ورشکستگی آمریکا (Chapter 11) در یک کلاستر متمرکز بدون افزونگی توزیعشده، عملاً یک طعمه ایدهآل برای باجافزارها و گروههای هکری تحت حمایت دولتها پدید آورده بود. اخلال در ثبت اوراق بهادار نه تنها به تأخیر در حراج داراییهای شرکتهای مقروض منجر شده، بلکه سررسیدهای قانونی مطالبات بانکی را نیز در ابهام حقوقی فرو برده است.
در واکنش به این بحران، کنگره آمریکا بررسی لایحهای فوری را آغاز کرده که بر اساس آن تمامی پیمانکاران نظامی و ارائهدهندگان خدمات آیتی به دادگاههای فدرال ملزم به پیادهسازی زیرساختهای دفترکل توزیعشده ضدجعل و تفکیک فیزیکی شبکهها (Air-Gapping) خواهند شد. این چرخش ساختاری به معنای پایان انحصار شرکتهای سنتی و آغاز فصلی نوین در بازطراحی زیرساختهای دولت الکترونیک با استانداردهای رمزنگاری پساکوانتومی است.
- حل تاریخی معمای بذرگذاری منحنیهای بیضوی و تایید سلامت استانداردهای جهانی وب.
- اقدام شجاعانه اپل در مسدودسازی اپهای دیپفیک و متوقف ساختن کلاهبرداریهای نرمافزاری.
- جهش خیرهکننده بهرهوری با معرفی عاملهای کنشگر خودکار در محیط مرورگر کروم.
- آسیبپذیری فاجعهبار CVSS 10.0 در مجنتو و احتمال شیوع موج جدید اسکیمرهای کارت بانکی.
- نفوذ زنجیرهای به ۱۷۳ تننت مایکروسافت از طریق کلیدهای ابری پلتفرم پشتیبانگیری.
- وابستگی خطرناک زیرساختهای قضایی فدرال به شرکتهای پیمانکار و آسیبپذیری ساختاری دولت.
حکم نهایی تحریریه و فهرست منابع رسمی
نقطه عطف هوش مصنوعی نمادین و ضرورت بازمهندسی دفاع ابری
صبحگاه ۱۸ اکتبر ۲۰۲۶ اثبات کرد که بلوغ استدلال هوش مصنوعی میتواند تاریکترین نقاط تاریخ فناوری را روشن کند، اما شکنندگی زنجیرههای تأمین آیتی نیازمند انقلابی بیرحمانه در اعمال سیاستهای عدم اعتماد است.
- د هکر نیوز (The Hacker News): گزارش امنیتی نفوذ به تننتهای مایکروسافت از طریق ConnectWise
- کویندسک (CoinDesk): تحلیل حل معمای بذرگذاری منحنیهای بیضوی NSA توسط کلود
- بلپینگ کامپیوتر (BleepingComputer): افشای آسیبپذیری فوقبحرانی مجنتو و حمله سایبری به سامانههای قضایی
- دی ورج (The Verge): جزئیات تغییرات انقلابی قوانین بازبینی اپاستور اپل
- ناینتوپنجگوگل (9to5Google): بررسی امکانات اکستنشن جدید ChatGPT و کنترل تبهای کروم
پرسشهای متداول و تحلیلهای فنی تکین
نفوذ به تننتهای مایکروسافت ۳۶۵ از طریق ConnectWise چگونه رخ داد؟
مهاجمان با سرقت اطلاعات هویتی و گواهی نرمافزاری ابزار ابری ConnectWise Cloud Backup، از دسترسیهای سازمانی پیشتاییدشده آن به API مایکروسافت گراف سوءاستفاده کرده و بدون نیاز به پسورد کاربران، دادههای صندوقهای ایمیل و فایلهای واندرایو ۱۷۳ سازمان را استخراج کردند.
چرا حل معمای بذرهای NSA توسط کلود یک دستاورد انقلابی تلقی میشود؟
زیرا این معما برای ۲۵ سال بدون پاسخ مانده بود و جامعه جهانی فرض میکرد سازمان امنیت ملی آمریکا یک درب پشتی در الگوریتمها تعبیه کرده است؛ اما کلود در ۳۰ دقیقه اثبات کرد این اعداد صرفاً خروجی تابع شبهتصادفی استاندارد C با بذر برچسب زمانی یونیکس در سال ۱۹۹۷ بودهاند.
آسیبپذیری BlockStrap مجنتو با شناسه CVE-2026-103849 چه پیامدی دارد؟
این رخنه با نمره کامل ۱۰.۰ به مهاجمان ناشناس اجازه میدهد بدون نیاز به لاگین، کدهای مخرب PHP را روی سرور فروشگاه اجرا کرده و با تسخیر کامل وبسرور، اسکریپتهای سرقت کارت بانکی (Magecart) را در صفحات پرداخت جاسازی کنند.
قوانین جدید اپل در اپاستور چه مواردی را هدف قرار داده است؟
اپل با اصلاح بند ۱.۲ انتشار هرگونه ابزار هوش مصنوعی برای تولید تصاویر برهنه بدون رضایت را ممنوع کرد و با بند ۲.۵.۱۹، ترفند فریبکارانه Bait-and-Switch (فعالسازی امکانات خفته و غیرمجاز پس از تایید اولیه اپ) را غیرقانونی اعلام نمود.
حالت کار (Work Mode) در اکستنشن جدید کروم ChatGPT چه قابلیتی ارائه میدهد؟
این قابلیت به هوش مصنوعی اجازه میدهد با هدایت مجازی مرورگر، فرمهای اینترنتی را به صورت خودکار پر کند، دادهها را میان صفحات مختلف جابهجا کرده و تبهای کاری را ساماندهی نماید.
حمله سایبری به BAE Systems چه اثری بر دادگاههای فدرال ورشکستگی گذاشت؟
به دلیل میزبانی مرکز ملی اعلانهای ورشکستگی (BNC) توسط BAE Systems، پورتالهای اصلی از کار افتاده و صدور و ارسال احکام و ابلاغیههای قانونی برای هزاران پرونده ورشکستگی در سراسر آمریکا به طور موقت متوقف شد.
گالری تصاویر تکمیلی: تکین مورنینگ | ۱۸ اکتبر: نفوذ مایکروسافت ۳۶۵، کلود و باگ مجنتو