تکین آنالیز | پایان عصر والهک پس از دو دهه: کالبدشکافی فناوری Server Culling در Call of Duty: Modern Warfare 4
اکتیویژن و اینفینیتی وارد با رونمایی رسمی از معماری Server Culling در بازی Modern Warfare 4، انقلابی تاریخی در نبرد با چیتهای ESP به راه انداختند؛ فناوری پیشرفتهای که اطلاعات موقعیت مکانی دشمنان مخفی را به طور کامل از بستههای داده ارسالی به کلاینت حذف میکند.
- 🎮مرگ قطعی والهک در نبردهای مدرن- حذف دیتای مختصات بازیکنان پشت دیوار از جریان بستههای شبکه کلاینت برای نخستین بار.
- 🎧مکانیسم لایههای انسداد (Occlusion Layers)- سرورهای بازی با محاسبات پرتاب اشعه، دید فیزیکی را در مبدأ میسنجند و اطلاعات پنهان را فیلتر میکنند.
- 🚀چالشهای بزرگ مهندسی شبکه- بررسی اثر مزیت نگاهکننده (Peeker's Advantage)، فشار پردازشی سرورها و پدیده پاپاین.
- 🗡️سقوط کارتلهای سختافزاری- چگونه معماری Zero-Trust استفاده از کارتهای سختافزاری DMA را کاملاً بیاثر میکند.
- 📰مبهمسازی بردار صوتی در سرور- فیلتر کردن مختصات دقیق صدای پای دشمنان برای خنثیسازی رادارهای صوتی (Audio Hooking).
- ⚔️نقشه راه گسترش به وارزون- پیادهسازی در مپهای چندنفره MW4 و سپس ادغام کامل در Warzone با خوشهبندی شبکه.
زلزله در صنعت شوترهای اولشخص؛ اکتیویژن چطور بزرگترین کابوس تاریخ کالاف دیوتی را مهار میکند؟
در نخستین روزهای اکتبر ۲۰۲۶، شرکت اکتیویژن (Activision) و استودیوی نامآشنای اینفینیتی وارد (Infinity Ward) با انتشار یک ویدیوی رسمی و غافلگیرکننده در پلتفرمهای یوتیوب و وبسایت تحلیلی IGN، از بزرگترین تحول ساختاری در معماری شبکه و زیرساخت امنیتی بازی مورد انتظار Call of Duty: Modern Warfare 4 پرده برداشتند. این رونمایی فنی که به سرعت به تیتر نخست رسانههای معتبر گیمینگ جهان بدل شد، از پیادهسازی فناوری انقلابی موسوم به Server Culling (حذف انتخابی دادهها در سطح سرور) خبر میدهد؛ راهحلی بنیادین و جسورانه که میتواند پس از بیش از دو دهه سیطره سیاه چیتهای موسوم به والهک (Wallhack) و رادارهای ادراک فرابینایی (ESP)، نقطه پایانی همیشگی بر این معضل فلجکننده بگذارد.
در یک نگاه | چکیده انقلاب معماری Server Culling در Call of Duty
- اکتیویژن و اینفینیتی وارد سیستم ضد والهک جدیدی به نام Server Culling را برای Modern Warfare 4 معرفی کردند.
- در سیستمهای سنتی، مختصات تمامی بازیکنان به کلاینت فرستاده میشد و والهکها با خواندن رم، دشمنان پشت دیوار را نشان میدادند.
- در فناوری جدید، سرور بازی با محاسبه لایههای انسداد، دیتای حریفان پنهان را تا زمان دید مستقیم فیزیکی از کلاینت سانسور میکند.
- این تکنولوژی در تمامی نقشههای لانچ MW4 فعال خواهد بود و سپس به Warzone و بخشهای DMZ گسترش مییابد.
برای بیش از بیست سال، مجموعه بازیهای کالاف دیوتی، بتلفیلد، کانتر استرایک و تقریباً تمامی شوترهای اولشخص رقابتی تاریخ، با یک طاعون بیپایان دست به گریبان بودهاند: بازیکنانی که با استفاده از برنامههای غیرمجاز میتوانند موقعیت، میزان سلامت، زاویه تفنگ، فاصله دقیق متری و اسکلتبندی رقبا را از پشت دیوارهای بتنی، درهای چوبی و دشتهای عریض مشاهده کنند. از دوران باستان و نسخه خاطرهانگیز Call of Duty 4: Modern Warfare در سال ۲۰۰۷ تا فجایع دوران همهگیری کرونا در نقشه وردانسک (Verdansk) بازی وارزون، پدیده والهک بزرگترین عامل نابودی لذت تجربه چندنفره، دلزدگی کاربران حرفهای و ترک گسترده لابیها بوده است.
علیرغم سرمایهگذاریهای صدها میلیون دلاری ناشران روی درایورهای امنیتی سطح هسته سیستمعامل (Kernel-Level Anti-Cheats) نظیر سیستم ریکوشه (RICOCHET) اکتیویژن و ولورانت ونگارد (Vanguard)، سازندگان متقلب نرمافزارهای غیرقانونی همواره یک گام جلوتر بودند. آنها با طراحی بدافزارهای پولیمورفیک، تزریق کدهای مخفی و بهکارگیری سختافزارهای پیچیده، والهکها را زنده نگه داشتند. اما رویکرد جدید اینفینیتی وارد در Modern Warfare 4، نبرد را از رینگ آسیبپذیر سیستمعامل کاربر به قلب ابری سرورهای اختصاصی منتقل کرده است.

بر اساس توضیحات فنی ارائهشده توسط مهندسان ارشد شبکه در این ویدیو، فناوری Server Culling رویکرد سنتی ارسال کورکورانه دادهها را دگرگون میسازد. از زمان عرضه Modern Warfare 4، سرورهای میزبان مسابقه به جای ارسال موقعیت مکانی لحظهای تمامی بازیکنان حاضر در لابی برای تکتک کلاینتها، از «لایههای انسداد هندسی» (Occlusion Layers) بهره خواهند گرفت. به زبان ساده: اگر یک بازیکن در پشت یک دیوار ضخیم پنهان شده باشد و هیچ خط دید فیزیکی (Line of Sight) معتبری میان او و شما وجود نداشته باشد، سرور بازی به صورت مطلق هیچ بستهدادهای حاوی مختصات سهبعدی آن حریف به کامپیوتر یا کنسول شما ارسال نخواهد کرد. نتیجه این تصمیم مهندسی خارقالعاده است: چیتها حتی اگر پیشرفتهترین هوش مصنوعی را در اختیار داشته باشند، هیچ دادهای در رم (RAM) یا ترافیک اینترنت کاربر برای استخراج پیدا نخواهند کرد و والهک به طور خودکار به تودهای بیمصرف از کدهای کور بدل میشود!
چرا این موضوع حیاتی است؟ | مرز باریک میان پیروزی تاکتیکی و سقوط اعتماد در ورزشهای الکترونیک
کالبدشکافی والهک؛ چرا بیست سال است هیچ آنتیچیتی نتوانسته چیتهای ESP را ریشهکن کند؟
برای درک عظمت دستاورد مهندسی Server Culling، باید ابتدا کالبدشکافی دقیقی از نحوه عملکرد چیتهای سنتی والهک و دلایل ناتوانی صنعت گیم در ریشهکن کردن آنها در دو دهه گذشته داشته باشیم. در معماری استاندارد بازیهای چندنفره کلاینت-سرور (Client-Server Architecture) که از اواخر دهه ۱۹۹۰ پایهگذاری شد، سرور بازی به عنوان مرجع نهایی حقیقت (Authoritative Server) عمل میکند. با این حال، به دلیل تاخیر ذاتی انتقال سیگنالها در بستر اینترنت (پینگ و لتنسی فیزیکی کابلهای فیبر نوری)، بازیها نمیتوانند برای هر رندرینگ بصری منتظر تایید سرور بمانند.
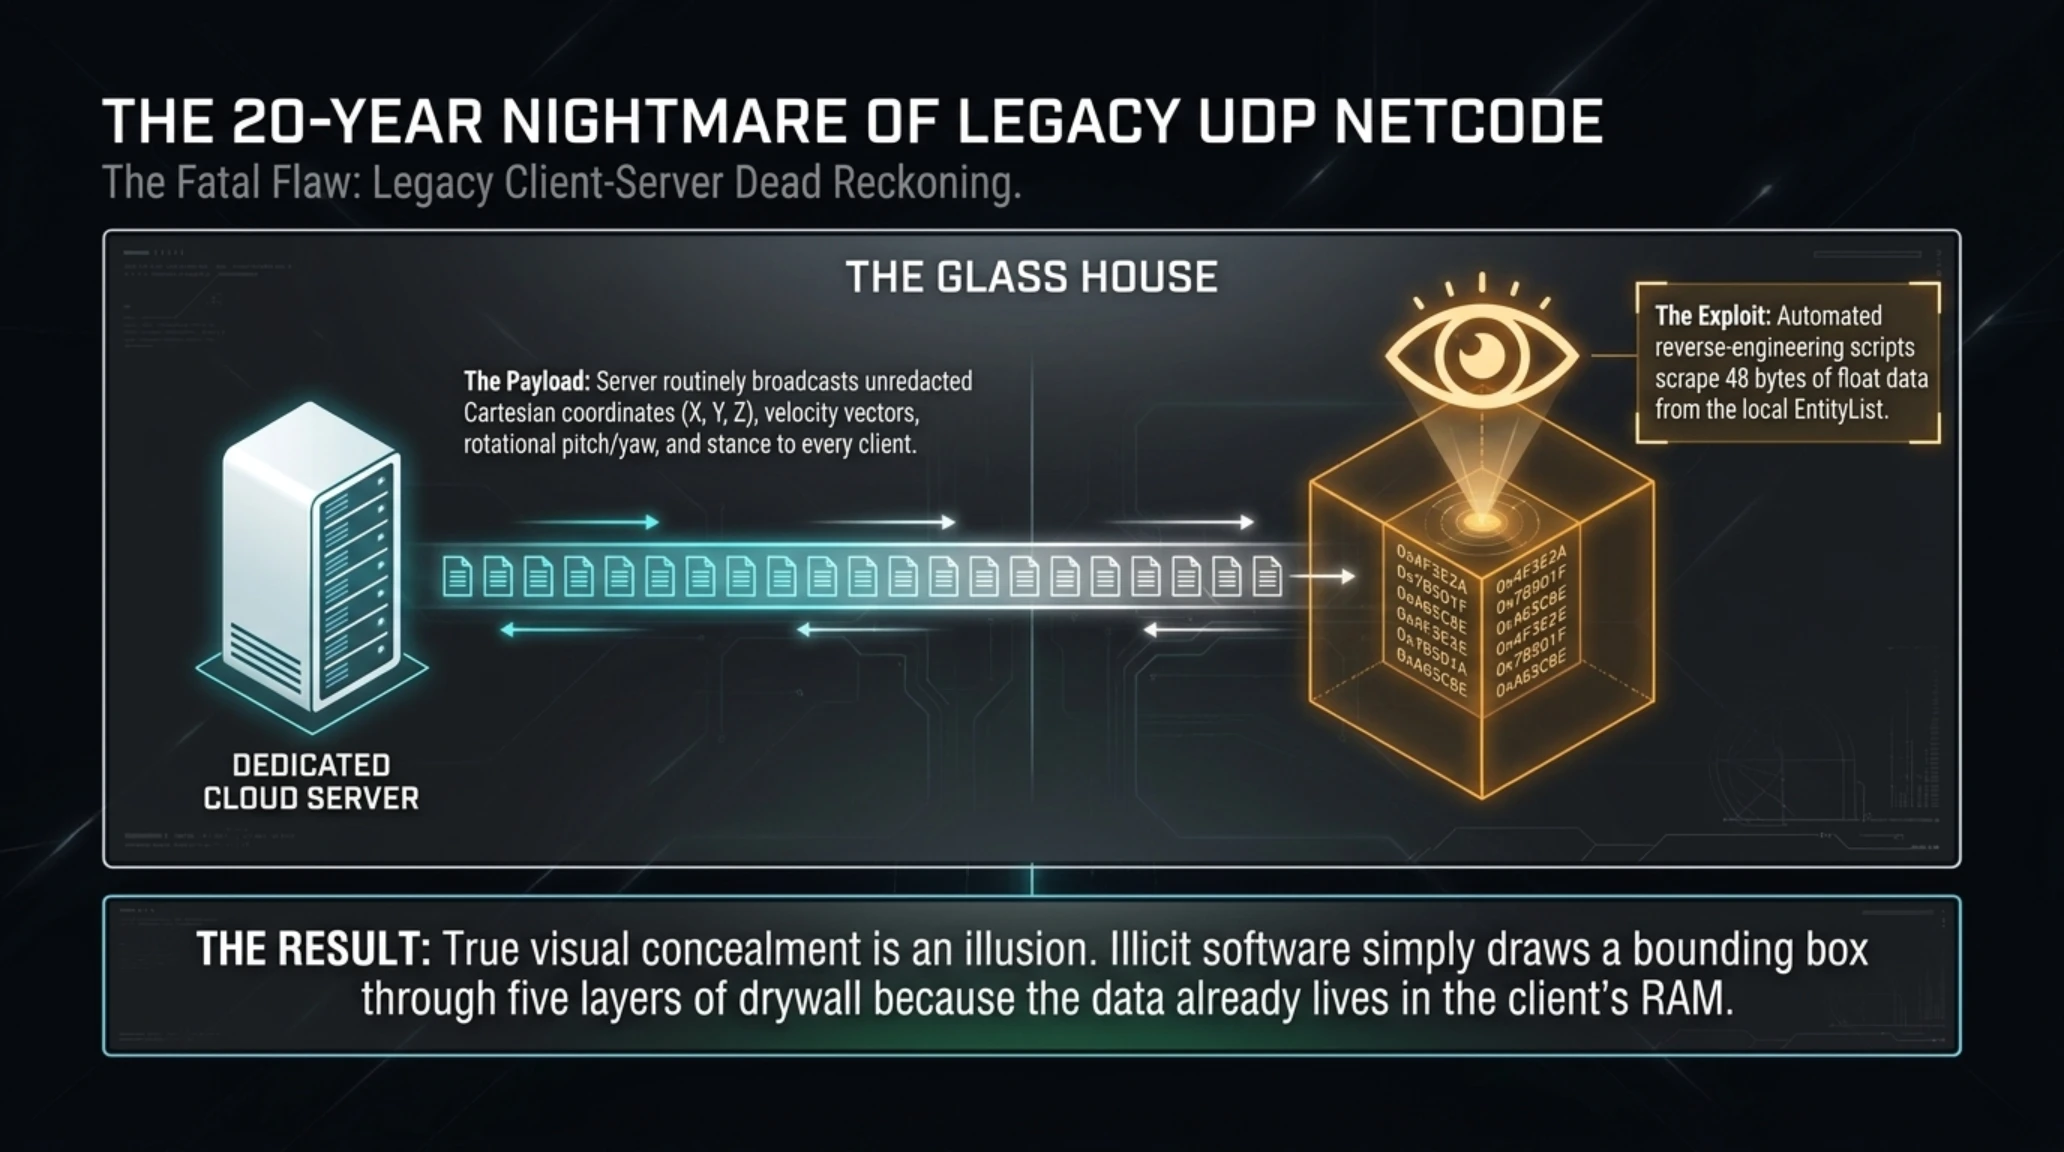
برای روان به نظر رسیدن حرکات و جلوگیری از لکنت تصویری (Stuttering)، موتورهای بازی از تکنیکهایی به نام «درونیابی حرکتی» (Client-Side Interpolation) و «پیشبینی مرده» (Dead Reckoning) استفاده میکنند. برای اجرای این تکنیکها، سرور ناچار بود مختصات کامل برداری سهبعدی (طول، عرض، ارتفاع، بردار سرعت، زاویه چرخش اسکلت و جهت نگاه) تمامی ۱۲ بازیکن در حالت چندنفره یا ۱۵۰ بازیکن در بتلرویال وارزون را به صورت پکتهای مداوم UDP به حافظه رم همه دستگاهها تزریق کند. کارت گرافیک بازیکن با خواندن این اطلاعات، تصمیم میگرفت که بر اساس بافتهای ساختمانی کدام بخشها را روی مانیتور ترسیم کند و کدام اشیا را به عنوان اجسام نامرئی در پسزمینه نادیده بگیرد.
در این نقطه، توسعهدهندگان بدافزارهای چیت وارد عمل میشدند. نرمافزارهای والهک و ESP (مخفف Extra Sensory Perception به معنای ادراک فرابینایی) نیازی به هک کردن سرورهای محافظتشده اکتیویژن نداشتند؛ آنها تنها با خواندن آدرسهای حافظه رم دستگاه خود بازیکن و هوک کردن توابع رابطهای برنامهنویسی گرافیکی (DirectX، Vulkan یا OpenGL)، به سادگی خطوط نامرئی را دور میزدند و یک جعبه رنگی (Bounding Box)، خط اسکلتی سهبعدی (Bone Matrix) یا خط مستقیم پرتو دید حریف را درست از پشت پنج دیوار ضخیم بتنی برای چیتر ترسیم میکردند.
شکست رویکردهای سنتی؛ وقتی آنتیچیتهای سطح کرنل هم تسلیم شدند
صنعت گیم طی پنج سال اخیر با توسعه آنتیچیتهای لایه ریشه و هسته سیستمعامل (Ring 0 / Kernel-Level) تلاش کرد تا دسترسی بدافزارها به حافظه رم را مسدود کند. سیستمهایی مانند RICOCHET اکتیویژن و Vanguard شرکت رایوت گیمز عمیقترین دسترسیهای امنیتی ویندوز را دریافت کردند تا هرگونه فرایند مشکوک اسکنکننده رم یا دستکاری حافظه پردازشی را بلافاصله شناسایی و مسدود کنند. اما صنعت چیتسازی به سرعت وارد فاز سختافزاری شد و بازی موش و گربه به بنبست رسید.
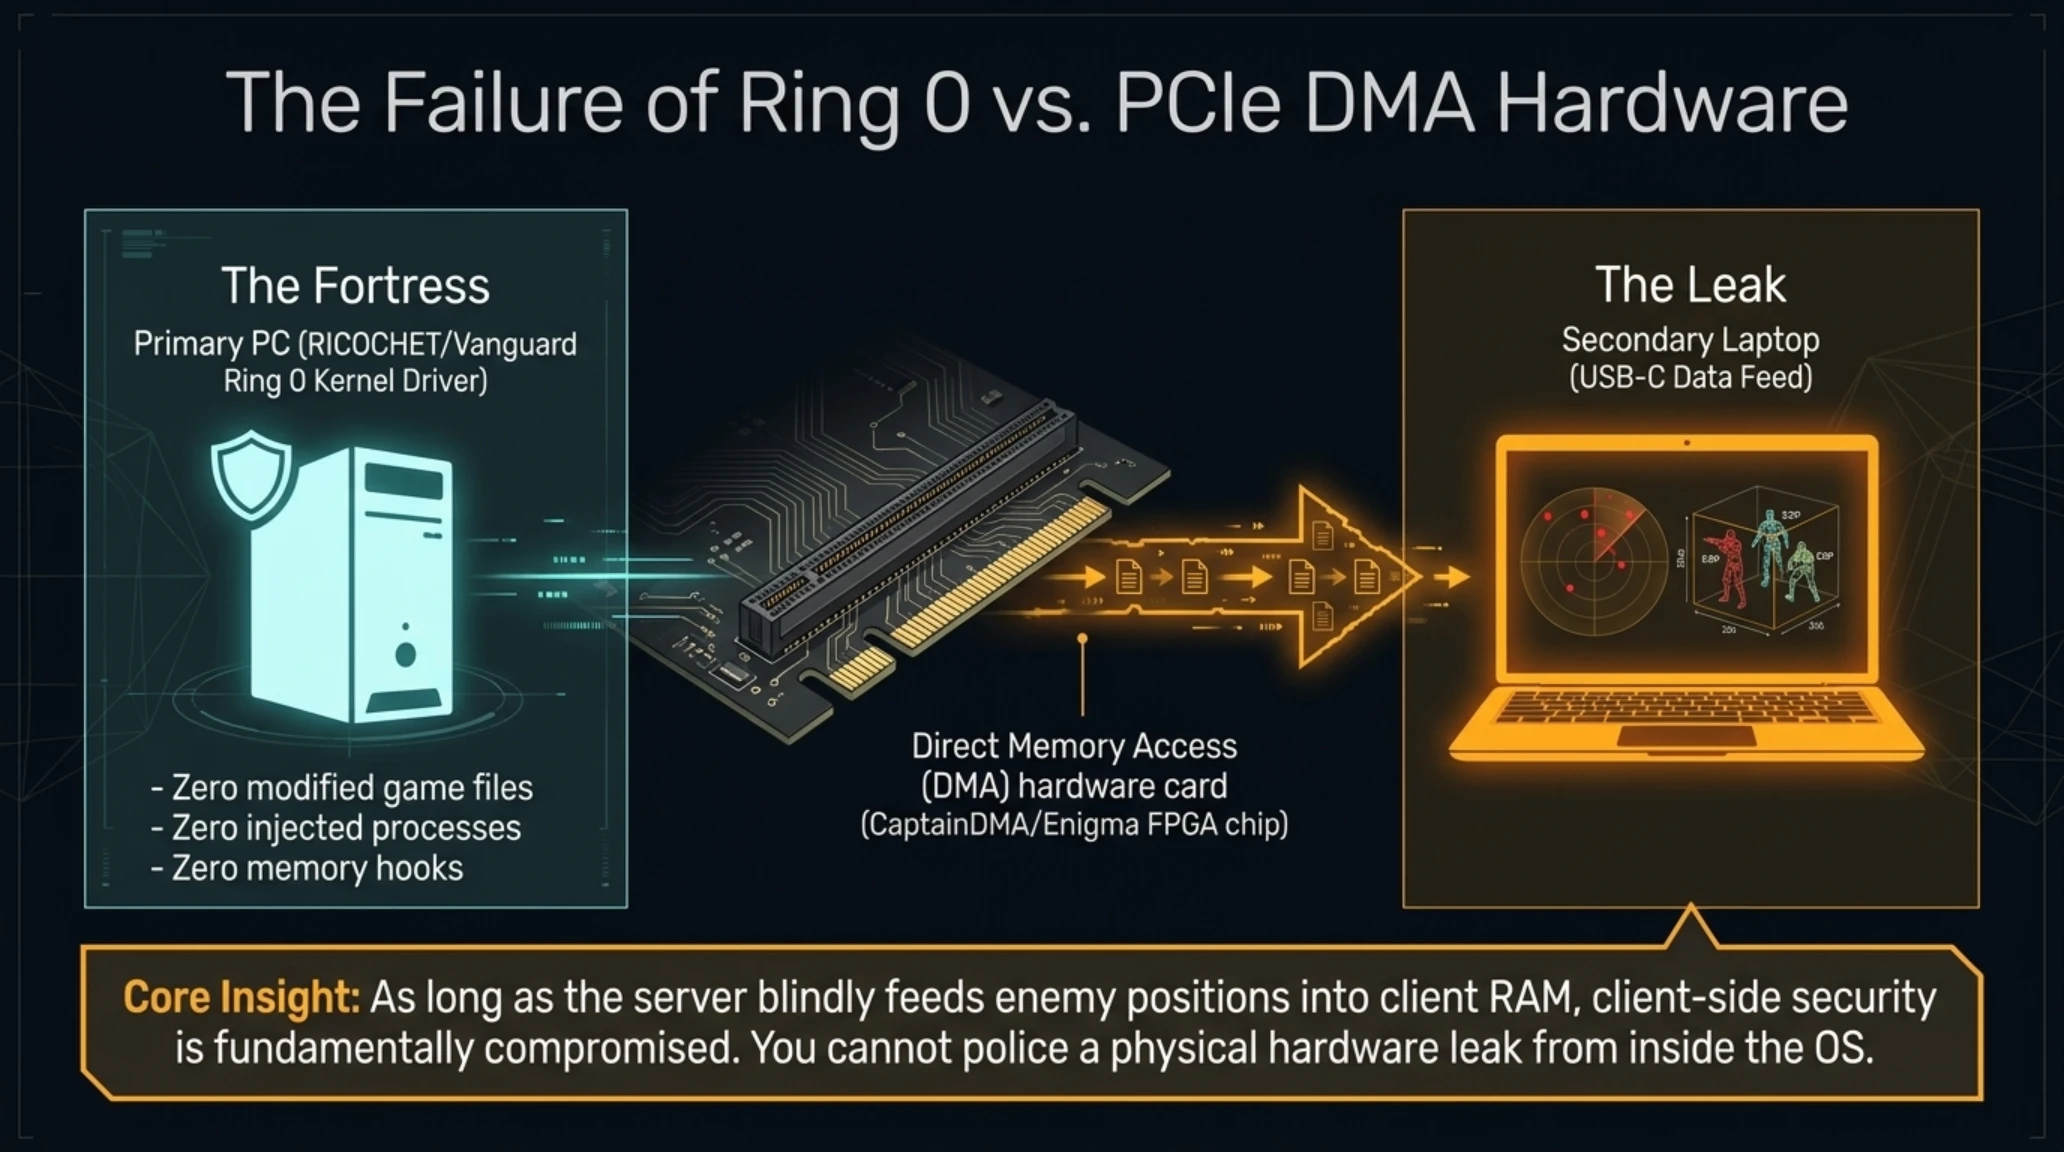
چیترهای حرفهای و خریداران اشتراکهای پولی با خرید کارتهای سختافزاری DMA (Direct Memory Access) که مبتنی بر چیپهای سفارشی FPGA نظیر محصولات CaptainDMA و Enigma هستند و با قیمتهای چندصد دلاری به فروش میرسند، مستقیماً دادههای رم را بدون دخالت پردازنده اصلی (CPU) یا سیستمعامل ویندوز به یک کامپیوتر ثانویه منتقل میکردند. در این ساختار شبکه دونفره، کارت سختافزاری DMA روی اسلات مادربرد قرار گرفته و به خطوط پرسرعت رم دسترسی خواندن مستقیم دارد. سپس با کابل USB پرسرعت، آدرسهای مکانی بازیکنان به لپتاپ یا کامپیوتر دوم فرستاده میشود.
روی سیستم اصلی که بازی کالاف دیوتی و آنتیچیت ریکوشه در حال اجرا هستند، هیچ فایل اجرایی، هیچ بدافزار و هیچ امضای کدی وجود ندارد! درایور سطح کرنل ویندوز را کاملاً پاک و معصوم گزارش میدهد، در حالی که چیتر روی مانیتور دوم خود نقشه کامل ۲D و رادار موقعیت تمامی رقبا را به صورت بلادرنگ مشاهده میکند. این واقعیت تلخ ثابت کرد که تا زمانی که سرور دیتای موقعیت حریف را برای کلاینت بفرستد، امکان مهار صددرصدی والهک از سمت کلاینت ناممکن است؛ زیرا هر دادهای که وارد حافظه فیزیکی رم شود، از طریق خطوط PCIe قابل استخراج خواهد بود.

مهندسی در اعماق سرور؛ پرتاب اشعه (Ray-Casting) و لایههای انسداد چگونه کار میکنند؟
مکانیسم فنی شگفتانگیزی که استودیوی اینفینیتی وارد در موتور ارتقایافته IW 10.0 پیادهسازی کرده است، بر مبنای تلفیق دو مفهوم کلاسیک گرافیک رایانهای و شبکه بنا شده است: «لایههای انسداد هندسی» (Occlusion Culling) و «پرتاب بلادرنگ اشعه در سرور» (Server-Side Ray Casting). در بازیهای ویدیویی سنتی، عمل کالینگ (حذف اشیای پشت دیوار از چرخه رندر) صرفاً روی کارت گرافیک کلاینت انجام میشد تا فریمریت پردازشی مانیتور افزایش یابد و کارت گرافیک منابع خود را برای ترسیم دیوارهای پنهان تلف نکند؛ اما اینفینیتی وارد کل این فرآیند محاسباتی سنگین را به سطح سرورهای ابری منتقل کرده است.
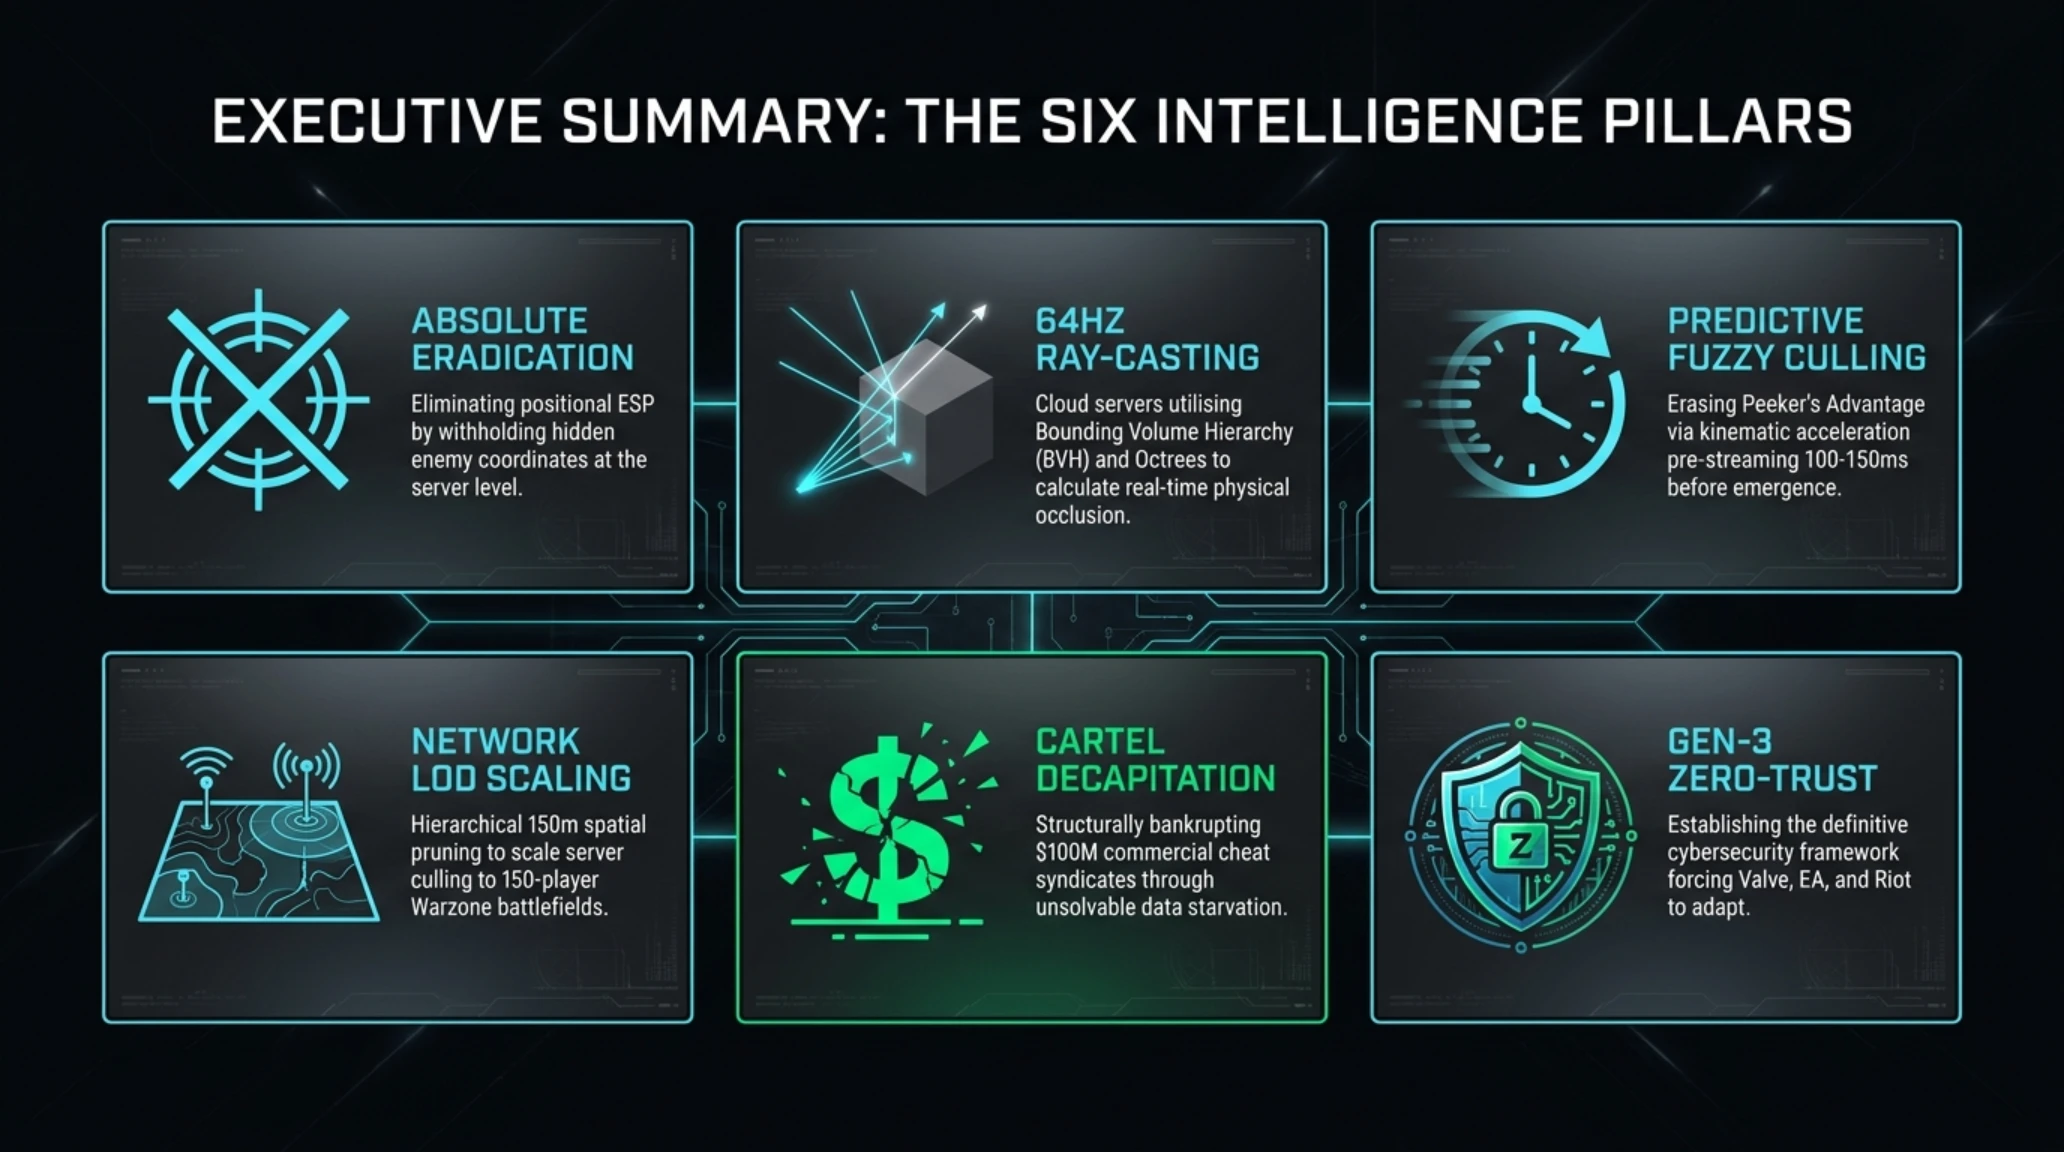
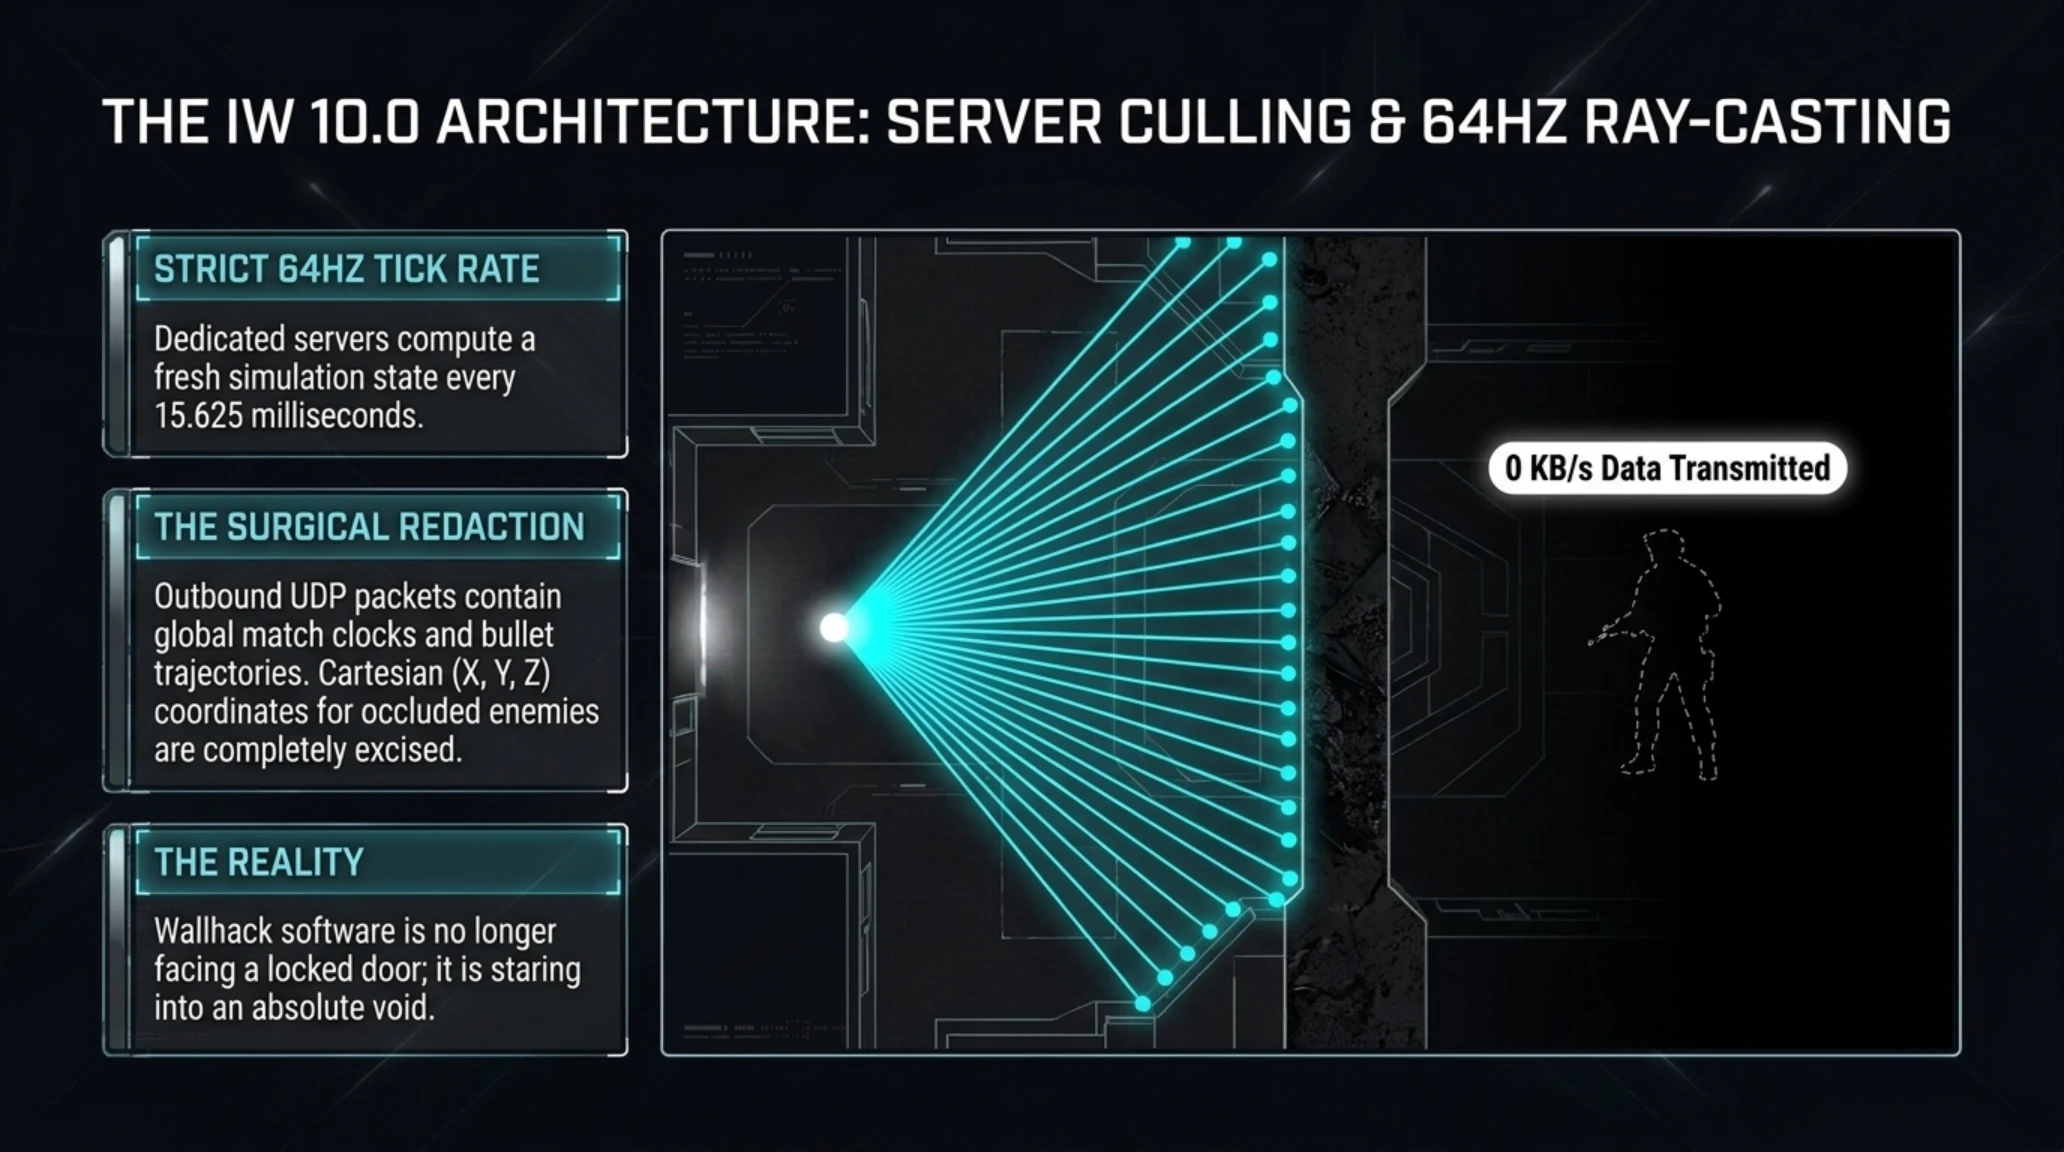
در نقشه چندنفره Modern Warfare 4، کل ساختار فیزیکی محیط بازی به ساختارهای فضایی سلسلهمراتبی پیشرفته (Bounding Volume Hierarchy - BVH) و درختهای هشتگانه فضایی (Octree) تفکیک شده است. سرور بازی در هر تیک محاسباتی (Tick Rate) به عنوان مثال در سرورهای ۶۴ هرتز، دقیقاً هر ۱۵.۶۲۵ میلیثانیه یک بار موقعیت مخروط دید (View Frustum) هر بازیکن را بر اساس موقعیت دوربین و زاویه چرخش نگاه او محاسبه میکند. سپس سرور با اجرای الگوریتمهای پرتاب اشعه متراکم، پرتوهای مجازی متعددی را از چشمها، قفسه سینه و اندامهای حرکتی کاراکتر شلیک میکند تا برخورد این پرتوها با مشهای چندضلعی نقشه (Polygonal Collision Meshes) سنجیده شود.
اگر حریفی در آن سوی یک دیوار ضخیم بتنی قرار داشته باشد و تمامی پرتوهای ارسالی به لایههای انسداد هندسی برخورد کنند و هیچ روزنه فیزیکی مستقیمی وجود نداشته باشد، سرور وضعیت آن بازیکن را برای کلاینت شما «مسدود قطعی» (Fully Culled) علامتگذاری میکند. در این لحظه، بسته دیتای خروجی به مقصد کانکشن اینترنت شما دستخوش یک جراحی لحظهای میشود: بسته ارسالی حاوی اطلاعات پینگ، ساعت مسابقه، جهت وزش باد و صدای شلیکهای دوردست است، اما فیلد مختصات سهندسی (X, Y, Z) آن دشمن خاص به طور کامل از ساختار بسته حذف یا با نویز تصادفی جایگزین میگردد. بنابراین حتی اگر بدافزار چیت شما ۱۰۰۰ بار در ثانیه حافظه رم را اسکن کند، کوچکترین اثری از مختصات حریف نخواهد یافت تا زمانی که او حداقل یک میلیمتر از لبه سنگر خارج شود!
بزرگترین کابوس مهندسی؛ اثر مزیت نگاهکننده (Peeker's Advantage) و چالش پاپاین
اگر فناوری Server Culling تا این اندازه ایدهآل و از نظر منطقی بینقص است، چرا شرکتهای بازیسازی طی بیست سال گذشته از آن در شوترهای بزرگ استفاده نکردند؟ پاسخ در یک واژه اساسی خلاصه میشود: «فیزیک شبکه و لتنسی گریزناپذیر اینترنت». هنگامی که سرور دیتای موقعیت حریف را تا زمان دید مستقیم فیزیکی پنهان میکند، یک خطر مهلک تجربه گیمپلی را تهدید میکند که در اصطلاح گیمرهای شوتر به آن پاپاین (Pop-in) و تشدید فاجعهبار مزیت نگاهکننده (Peeker's Advantage) میگویند.
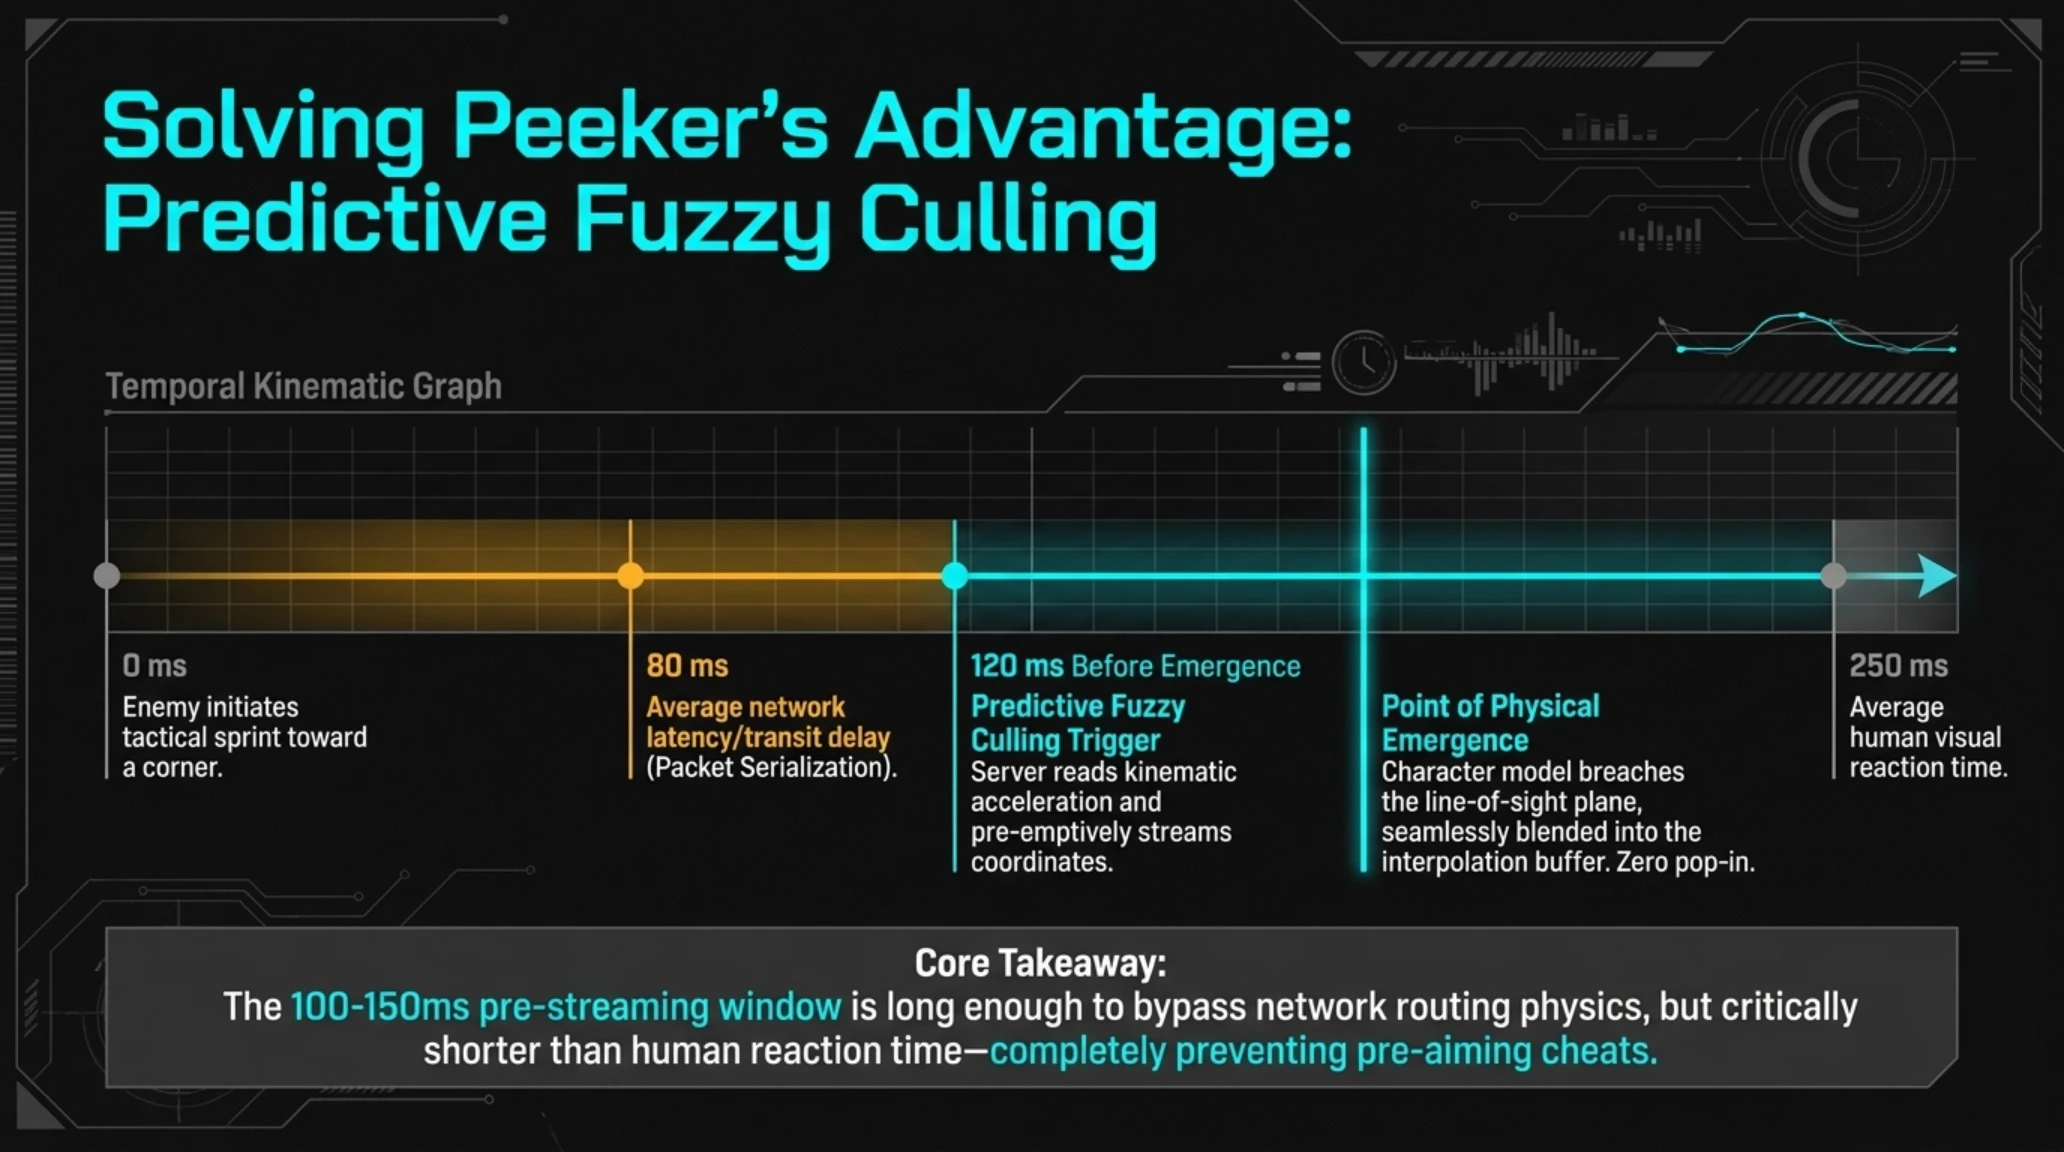
تصور کنید شما در گوشه یک راهرو سنگر گرفتهاید و حریفی با مهارت بالا با سرعت در حال دویدن و اجرای مانور تاکتیکی اسلاید و پرش به سمت پیچ راهرو است. اگر سرور دقیقاً در همان میلیثانیهای که نوک بینی یا شانه حریف از پشت دیوار بیرون میآید شروع به بستهبندی و ارسال دیتای مختصات او کند، این بسته دیتای UDP باید مسیر فیزیکی زیرساخت اینترنت را طی کند (مثلاً ۴۵ میلیثانیه زمان رفت و برگشت پینگ)، از سوئیچهای فیبر نوری بگذرد، به مودم شما برسد، در صف بافر ورودی کلاینت پردازش شود، توسط پردازنده خوانده شده و توسط کارت گرافیک شما رندر شود. در طول این ۶۰ تا ۹۰ میلیثانیه تاخیر تجمعی، حریف شما را در مانیتور خود به وضوح دیده و شلیک مرگبار خود را ثبت کرده است؛ اما شما به دلیل تاخیر انتقال بسته، ناگهان میبینید که دشمن به شکل معجزهآسا و با پرش فریم جلوی چشمتان ظاهر میشود (Pop-in) و بدون اینکه فرصتی برای فشردن ماشه داشته باشید کشته میشوید!
اینفینیتی وارد برای مهار این معضل مرگبار که میتوانست بازی را کاملاً غیرقابلبازی کند، فناوری فوقپیشرفتهای را تحت عنوان «کالینگ پیشبینانه فازی» (Predictive Fuzzy Culling) مهندسی کرده است. هسته محاسباتی Modern Warfare 4 بردار حرکت، شتاب آنی، زاویه تغییر جهت و پینگ هر دو بازیکن درگیر را به صورت پیوسته تحلیل میکند. اگر بازیکنی در حال حرکت با شتاب مثبت به سمت یک زاویه دید مشترک باشد، سرور حدود ۱۰۰ تا ۱۵۰ میلیثانیه *قبل* از آنکه مدل بازیکن به صورت بصری از پشت مانع آشکار شود، ارسال پکتهای موقعیت را آغاز میکند. این حاشیه ایمنی هوشمندانه زمان کافی برای سفر دادهها روی خطوط اینترنت و همگامسازی کلاینت بدون هیچگونه لکنت یا پاپاین را فراهم میسازد؛ اما این پنجره ۱۰۰ میلیثانیهای برای چیترها به قدری کوتاه است که نمیتوانند از فاصله دور دیوارهای بتنی را بخوانند یا شلیکهای غیرمنطقی از پیش هدفگیریشده (Pre-Aiming) اجرا نمایند.
جعبه اصطلاحات فنی | Jargon Buster
چیتهای فرابینایی (ESP - Extra Sensory Perception): بدافزارهایی که با خواندن حافظه رم، جعبههای مرزی، میزان سلامت، نام و اسکلت دشمنان را از پشت دیوار ترسیم میکنند.
مزیت نگاهکننده (Peeker's Advantage): برتری زمانی چند میلیثانیهای بازیکنی که به سمت زاویه حرکت میکند نسبت به بازیکنی که ثابت ایستاده، ناشی از تاخیر فیزیکی انتقال پکتهای شبکه.
تیکریت سرور (Tick Rate): بسامد بهروزرسانی حالت بازی توسط سرور در ثانیه (مثلاً ۶۴ هرتز معادل ۶۴ بار محاسبه کامل فیزیک جهان در ثانیه).
پاپاین (Pop-in): پدیده بصری نامطلوب که در آن یک شیء یا بازیکن به دلیل تاخیر انتقال داده ناگهان در تصویر ظاهر میشود.
بار سنگین پردازش؛ آیا سرورهای ابری اکتیویژن دوام خواهند آورد؟
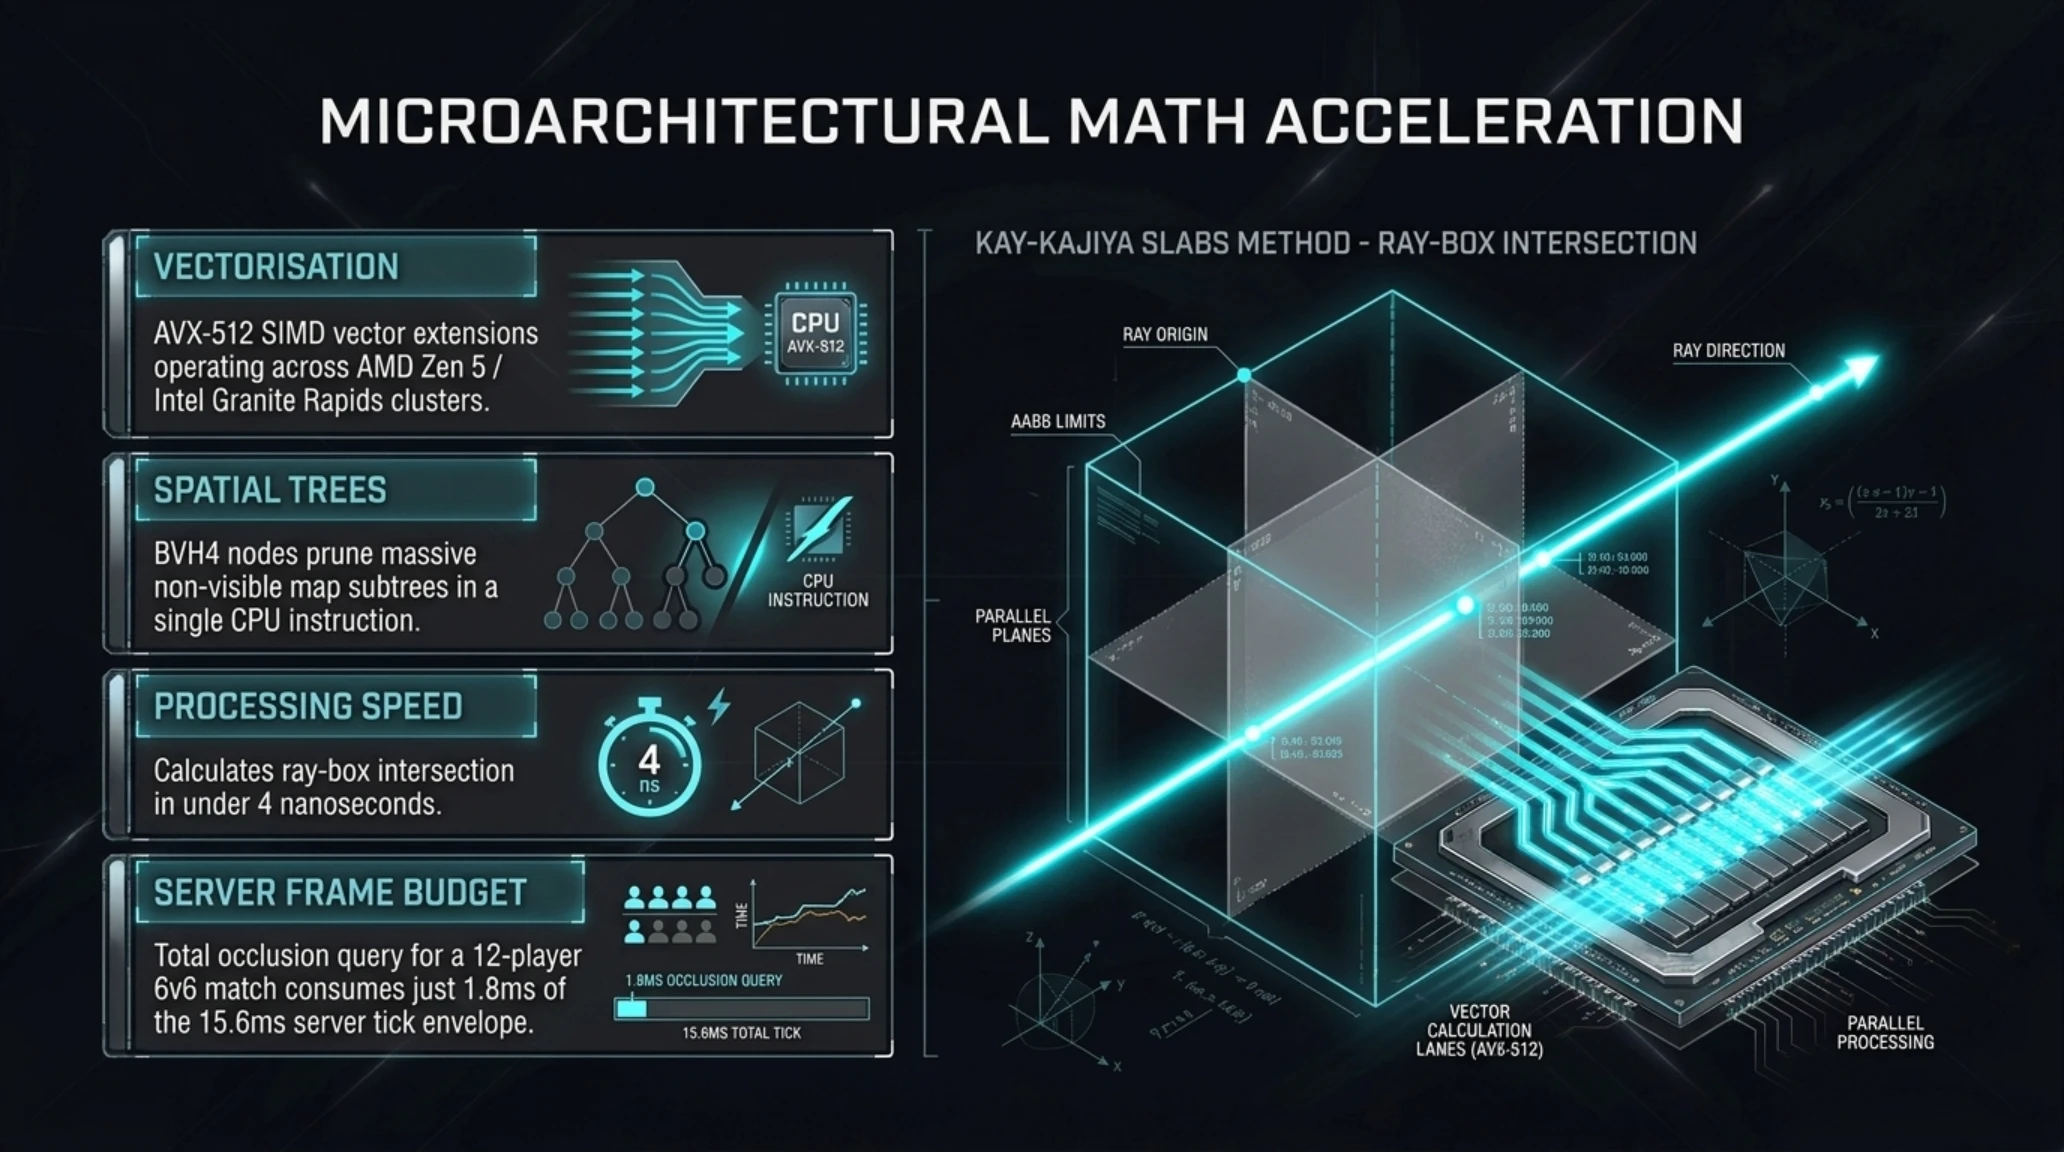
دومین مانع فنی عظیم، فشار محاسباتی وحشتناکی است که به زیرساخت سرورهای کلود تحمیل میشود. در مدل شبکه سنتی، سرور بازی به سادگی بستههای حرکتی دریافتی از هر بازیکن را مانند یک سوئیچ مرکزی برای سایرین بازپخش (Rebroadcast) میکرد و پردازندههای سرور فشار کاری پایینی را تجربه میکردند. اما در معماری Server Culling، سرور باید برای تکتک بازیکنان حاضر در هر مسابقه، به طور کاملاً مستقل و اختصاصی محاسبات پیچیده پرتاب اشعه، تقاطع برداری با چندضلعیهای نقشه و ارزیابی لایههای ماتریکسی را در هر ۱۵ میلیثانیه تکرار کند.
در یک مسابقه چندنفره استاندارد ۶ در برابر ۶ (۱۲ بازیکن)، تعداد تقاطعهای دید میان بازیکنان برابر با ۶۶ جفت در هر تیک سرور است؛ رقمی که با پردازندههای مدرن AMD EPYC و اینتل زئون سرورهای ابری اکتیویژن کاملاً سازگار و بهینه است. اما در حالتهایی نظیر بتلرویال وارزون (Warzone) که ۱۵۰ بازیکن به صورت همزمان در یک نقشه عظیم با ابعاد چند کیلومتر مربع حضور دارند، اجرای بلادرنگ میلیاردها تقاطع اشعه میتواند سرورها را دچار گلوگاه شدید پردازشی (Server Choke)، افت تیکریت به زیر ۲۰ هرتز و تاخیر محاسباتی فاجعهبار کند. به همین دلیل اکتیویژن رویکردی فازبندیشده را اتخاذ کرده است: فناوری Server Culling ابتدا در تمامی نقشههای چندنفره لانچ Modern Warfare 4 مستقر خواهد شد و پس از بهینهسازی کدهای چندنخی (Multithreading) و جمعآوری تلمتری زنده، به تدریج در وارزون، بخش جهانباز DMZ و ماد بقای Outpost فعال خواهد گردید.
سنجشگر شایعه در برابر واقعیت | ارزیابی توانایی واقعی فناوری ضد والهک MW4
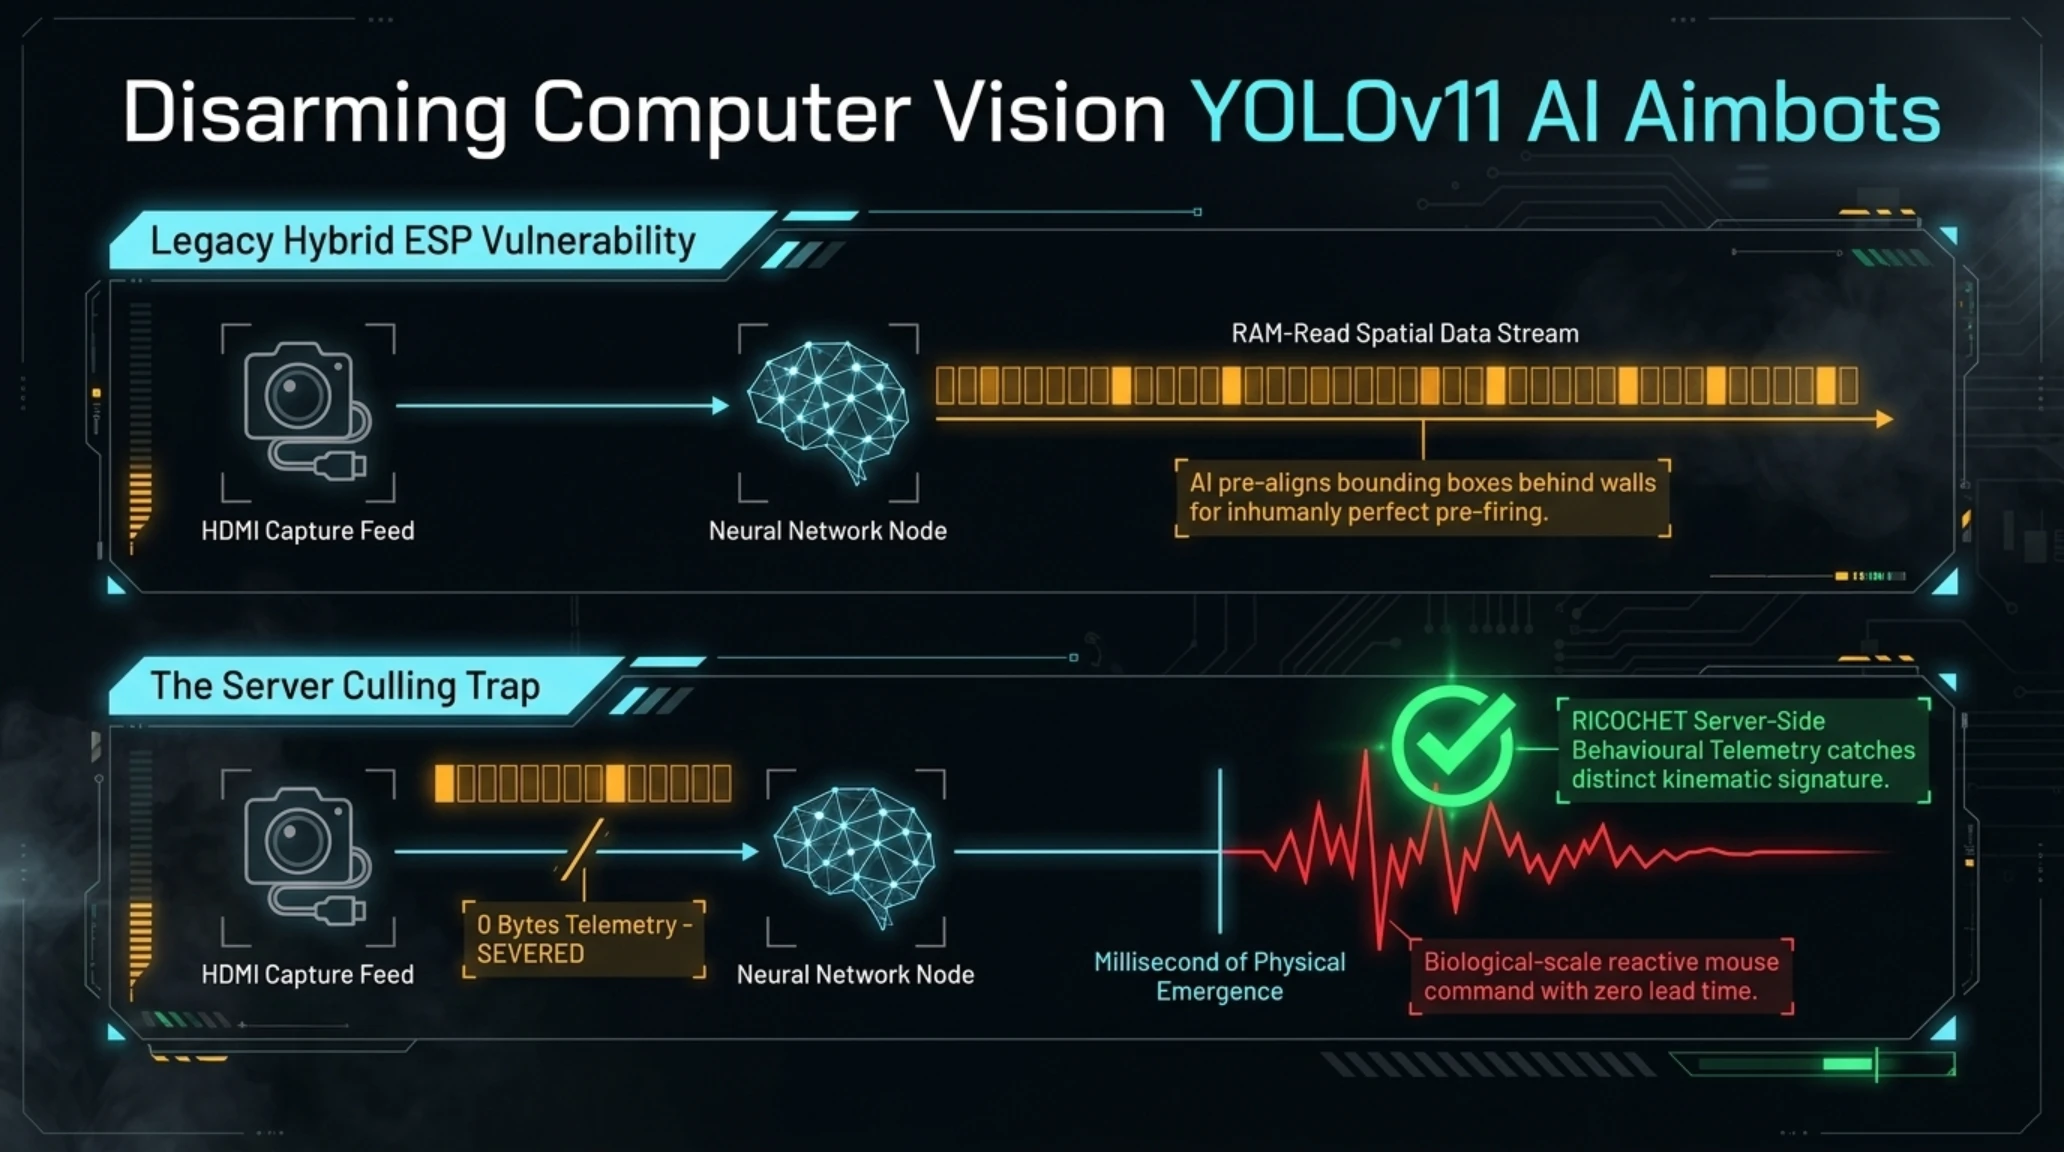
واقعیت فنی و علمی: این فناوری به صورت اختصاصی برای نابودی والهک و ESP طراحی شده است؛ زیرا تنها دیتای پنهان را سانسور میکند. چیتهای ایمبات (قفل خودکار روی هدف) هنگامی که بازیکن در دید مستقیم قرار میگیرد همچنان فعال میشوند و مهار آنها بر عهده سیستم تشخیص هوش مصنوعی و درایور ریکوشه خواهد بود.
نتیجهگیری تکینگیم: سرور کالینگ والهک را از ریشه میخشکاند، اما جنگ با ایمباتهای هوش مصنوعی وارد فاز پردازش تصویر کلاینت خواهد شد.
تایملاین رویدادها | کرونولوژی تاریخچه نبرد با چیت در بازیهای شوتر اولشخص
| سال | رویداد شاخص امنیتی | فناوری و تحولات ضدچیت |
|---|---|---|
| ۱۹۹۹ | پیدایش PunkBuster در Quake | نخستین سیستم اسکن فایلهای اجرایی و امضای حافظه برای مقابله با دستکاری کلاینت. |
| ۲۰۰۲ | عرضه سیستم امنیتی Valve (VAC) | معماری مسدودسازی تاخیری اکانتها در بستر استیم بر پایه شناسایی تزریق کد به حافظه. |
| ۲۰۱۵ | ظهور BattlEye و Easy Anti-Cheat | ورود درایورهای نظارتی لایه کاربری و لایه پایین برای مهار فرایندهای خارجی و دیباگرها. |
| ۲۰۲۰ | معرفی Riot Vanguard در بازی Valorant | آغاز عصر آنتیچیتهای سطح کرنل (Ring 0) که از زمان بوت ویندوز بر حافظه رم نظارت میکردند. |
| ۲۰۲۱ | توسعه سیستم RICOCHET اکتیویژن | استفاده از هوش مصنوعی یادگیری ماشین در سرور و درایور کرنل اختصاصی برای مهار چیتهای کالاف دیوتی. |
| اکتبر ۲۰۲۶ | رونمایی از Server Culling در MW4 | انتقال بار حذف چیت به معماری سرور و فیلتراسیون مختصات از پکتهای شبکه پیش از ارسال به کلاینت. |

بررسی تطبیقی؛ چرا رویکرد جدید اکتیویژن یک گام جلوتر از رقبا است؟
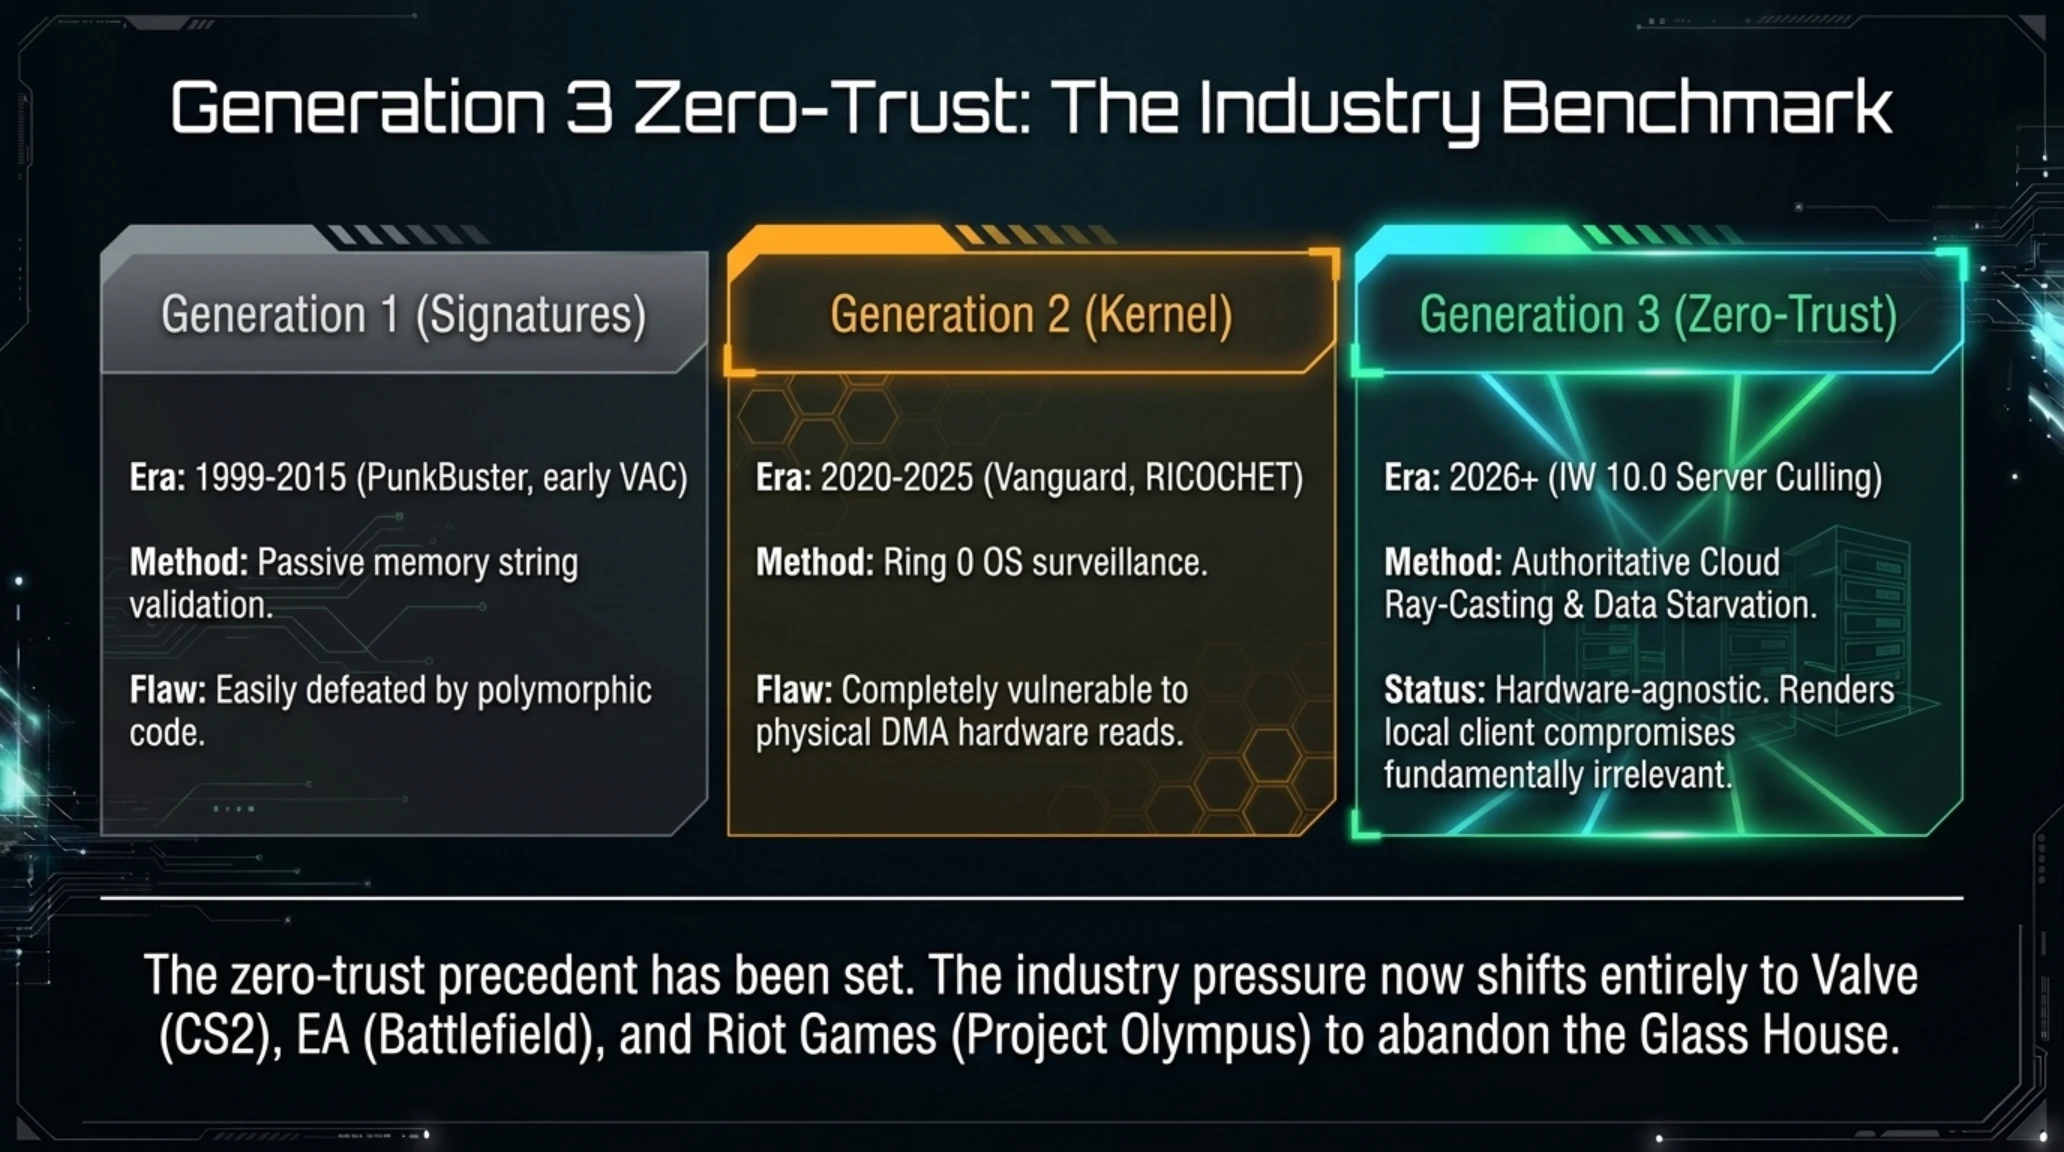
برای درک جایگاه تکنولوژیک معماری Server Culling در مقایسه با سایر راهکارهای امنیتی رایج در صنعت بازی، باید سه نسل متفاوت از سیستمهای ضدچیت را در کنار یکدیگر ارزیابی کنیم. نسل اول مبتنی بر اسکن سنتی امضای فایلها در سمت کلاینت (نظیر VAC قدیمی در بازیهای استیم) بود که به راحتی توسط ابزارهای پکر، رمزنگاری کد و تغییردهندههای ساختار حافظه خنثی میشد. نسل دوم با ورود به سطح کرنل سیستمعامل (مانند Vanguard در ولورانت و ریکوشه در کالاف دیوتی) سعی کرد کنترل حافظه را از دست هکرها خارج کند؛ اما همانطور که پیشتر اشاره شد، با ظهور سختافزارهای مدرن DMA و رادارهای خارجی کامپیوتر دوم، آسیبپذیری ساختاری خود را نمایان ساخت.
معماری Server Culling نماینده نسل سوم دفاعی است که در مهندسی نرمافزار اصطلاحاً به آن «طراحی امنیت بر پایه عدم اعتماد مطلق» (Zero-Trust Network Architecture) میگویند. در این مدل مدرن، فرض بنیادین طراحان شبکه بر این است که کامپیوتر کاربر به طور بالقوه آلوده، هکشده و تحت تسلط کامل پیشرفتهترین بدافزارهای استخراج داده است. بنابراین به جای تلاش پرهزینه و بیپایان برای پاکسازی سیستم کاربر، نصب درایورهای تهاجمی در ریشه ویندوز یا نقض حریم شخصی کاربران، معماری جریان دادهها به گونهای بازطراحی میشود که دستگاه آلوده حتی در صورت دسترسی نامحدود به بایتهای رم، هیچ داده باارزشی در اختیار نداشته باشد.
جدول مقایسه تطبیقی | سه نسل معماری امنیتی در بازیهای شوتر اولشخص رقابتی
| شاخص فنی | رندرینگ سنتی کلاینتمحور (کالاف دیوتیهای قبلی) | نظارت سطح کرنل (RICOCHET / Vanguard) | معماری Server Culling (Modern Warfare 4) |
|---|---|---|---|
| روش مقابله با والهک | بدون دفاع؛ تمام دادههای نقشه به کلاینت فرستاده میشود | اسکن پردازشهای فعال و مسدودسازی دسترسی به حافظه رم | حذف کامل دیتای مختصات دشمنان پشت دیوار در مبدأ سرور |
| آسیبپذیری در برابر چیتهای DMA | بسیار شدید؛ خواندن بیدردسر حافظه روی مانیتور دوم | بالا؛ کارتهای سختافزاری درایور کرنل را دور میزنند | صفر درصد؛ دیتایی در رم وجود ندارد که کارت DMA بخواند |
| محل تحمیل بار پردازشی | هیچ؛ بار ناچیز روی پردازنده کامپیوتر کلاینت | مصرف درصدی از پردازنده و رم کاربر توسط درایور امنیتی | فشار سنگین بر پردازندههای سرور کلود جهت پرتاب اشعه |
| ریسک ایجاد لگ و پاپاین | صفر؛ انیمیشنها همواره با درونیابی روان نمایش میابند | صفر؛ تاثیری بر هندسه شبکه و پکتهای بصری ندارد | متوسط تا بالا؛ نیازمند الگوریتمهای دقیق پیشبینی فازی حرکت |
| پایداری در برابر هوش مصنوعی | بسیار ضعیف؛ مدلها خط دید کلاینت را به راحتی میخوانند | متوسط؛ شناسایی رفتارهای غیرعادی موس توسط مدل یادگیری | فوقالعاده بالا؛ کور کردن کامل ورودی دادهها به هوش مصنوعی |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:

معمای صدای پا و پردازش صدا؛ چگونه چیتهای صوتی مهار میشوند؟
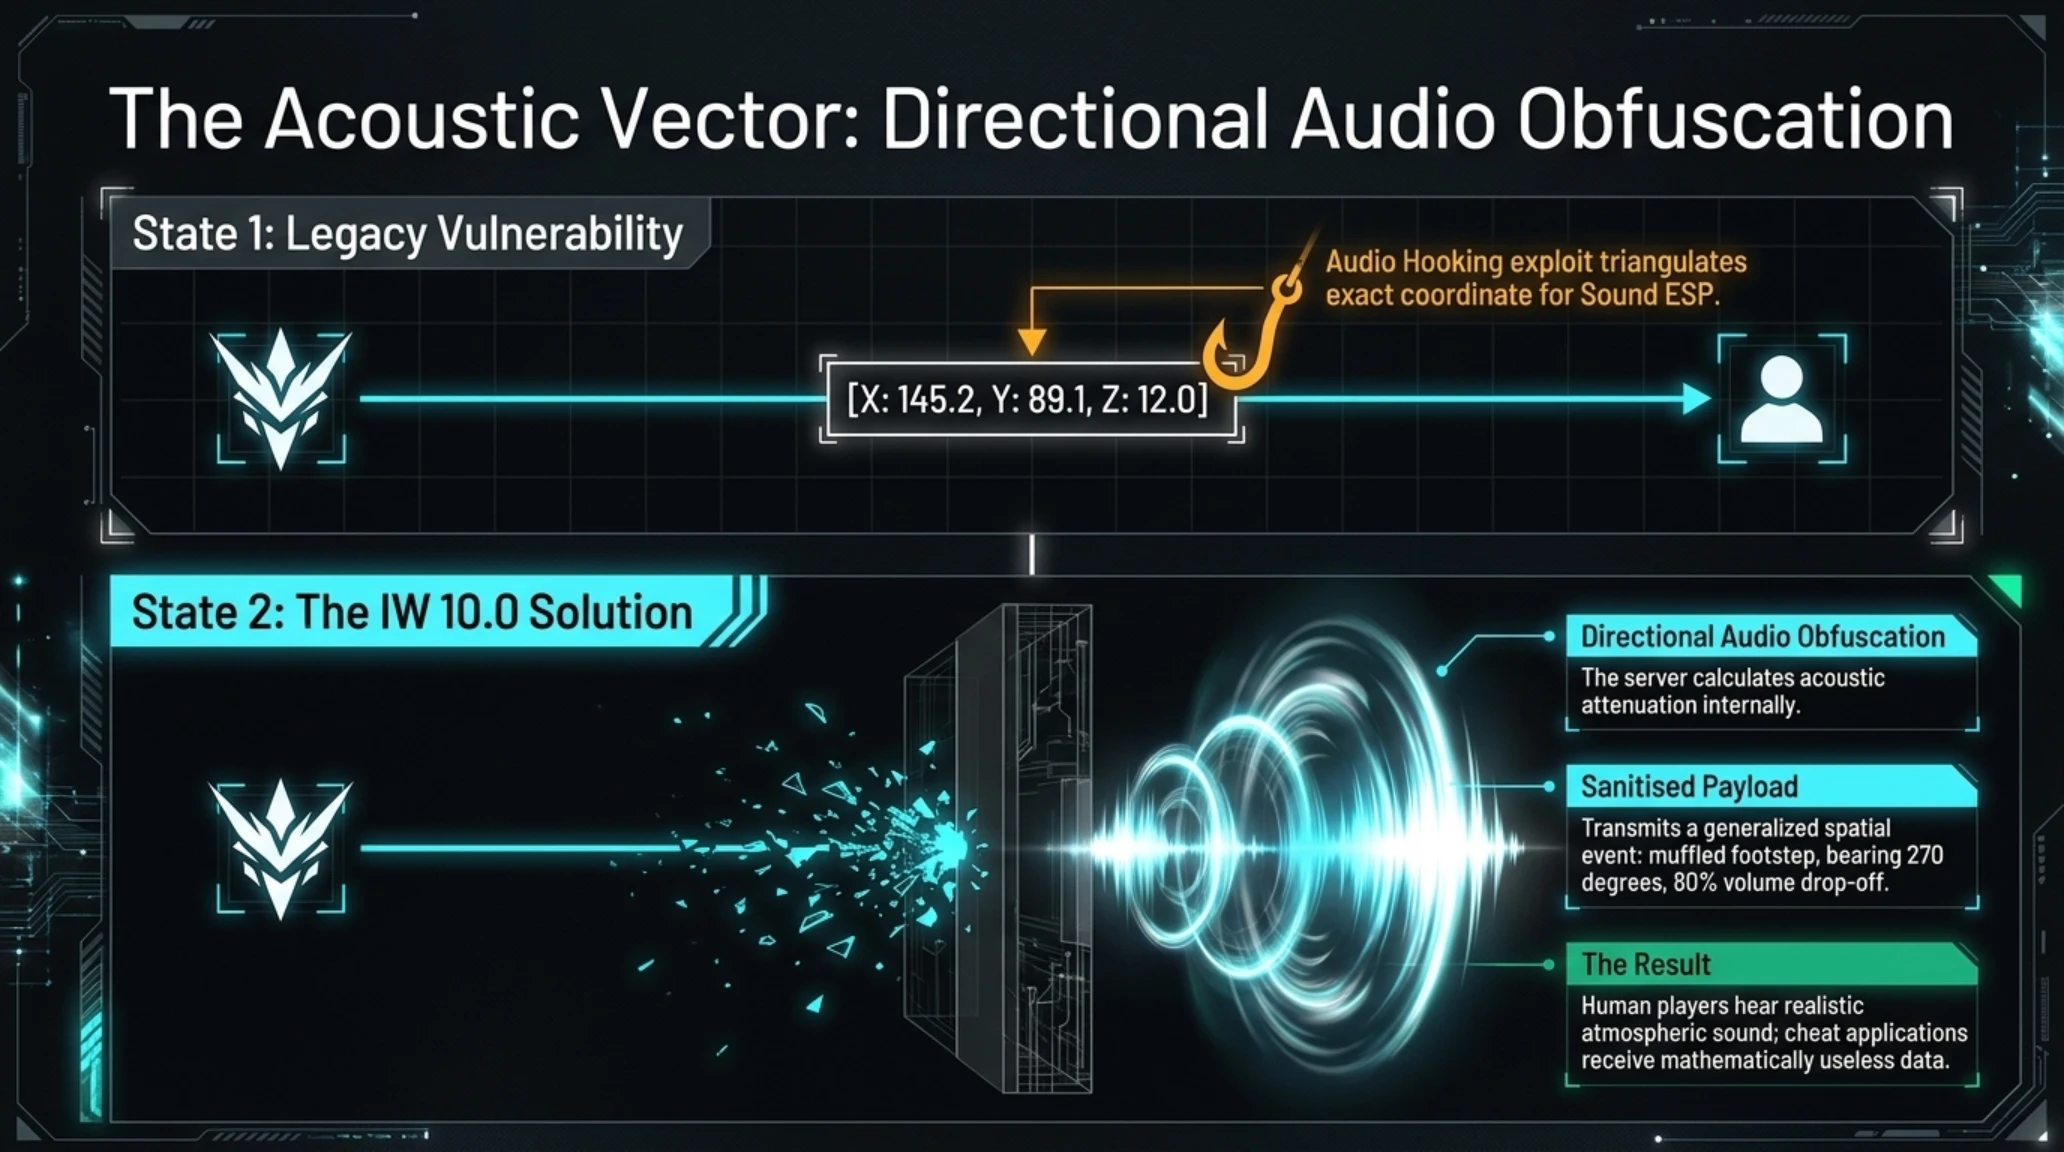
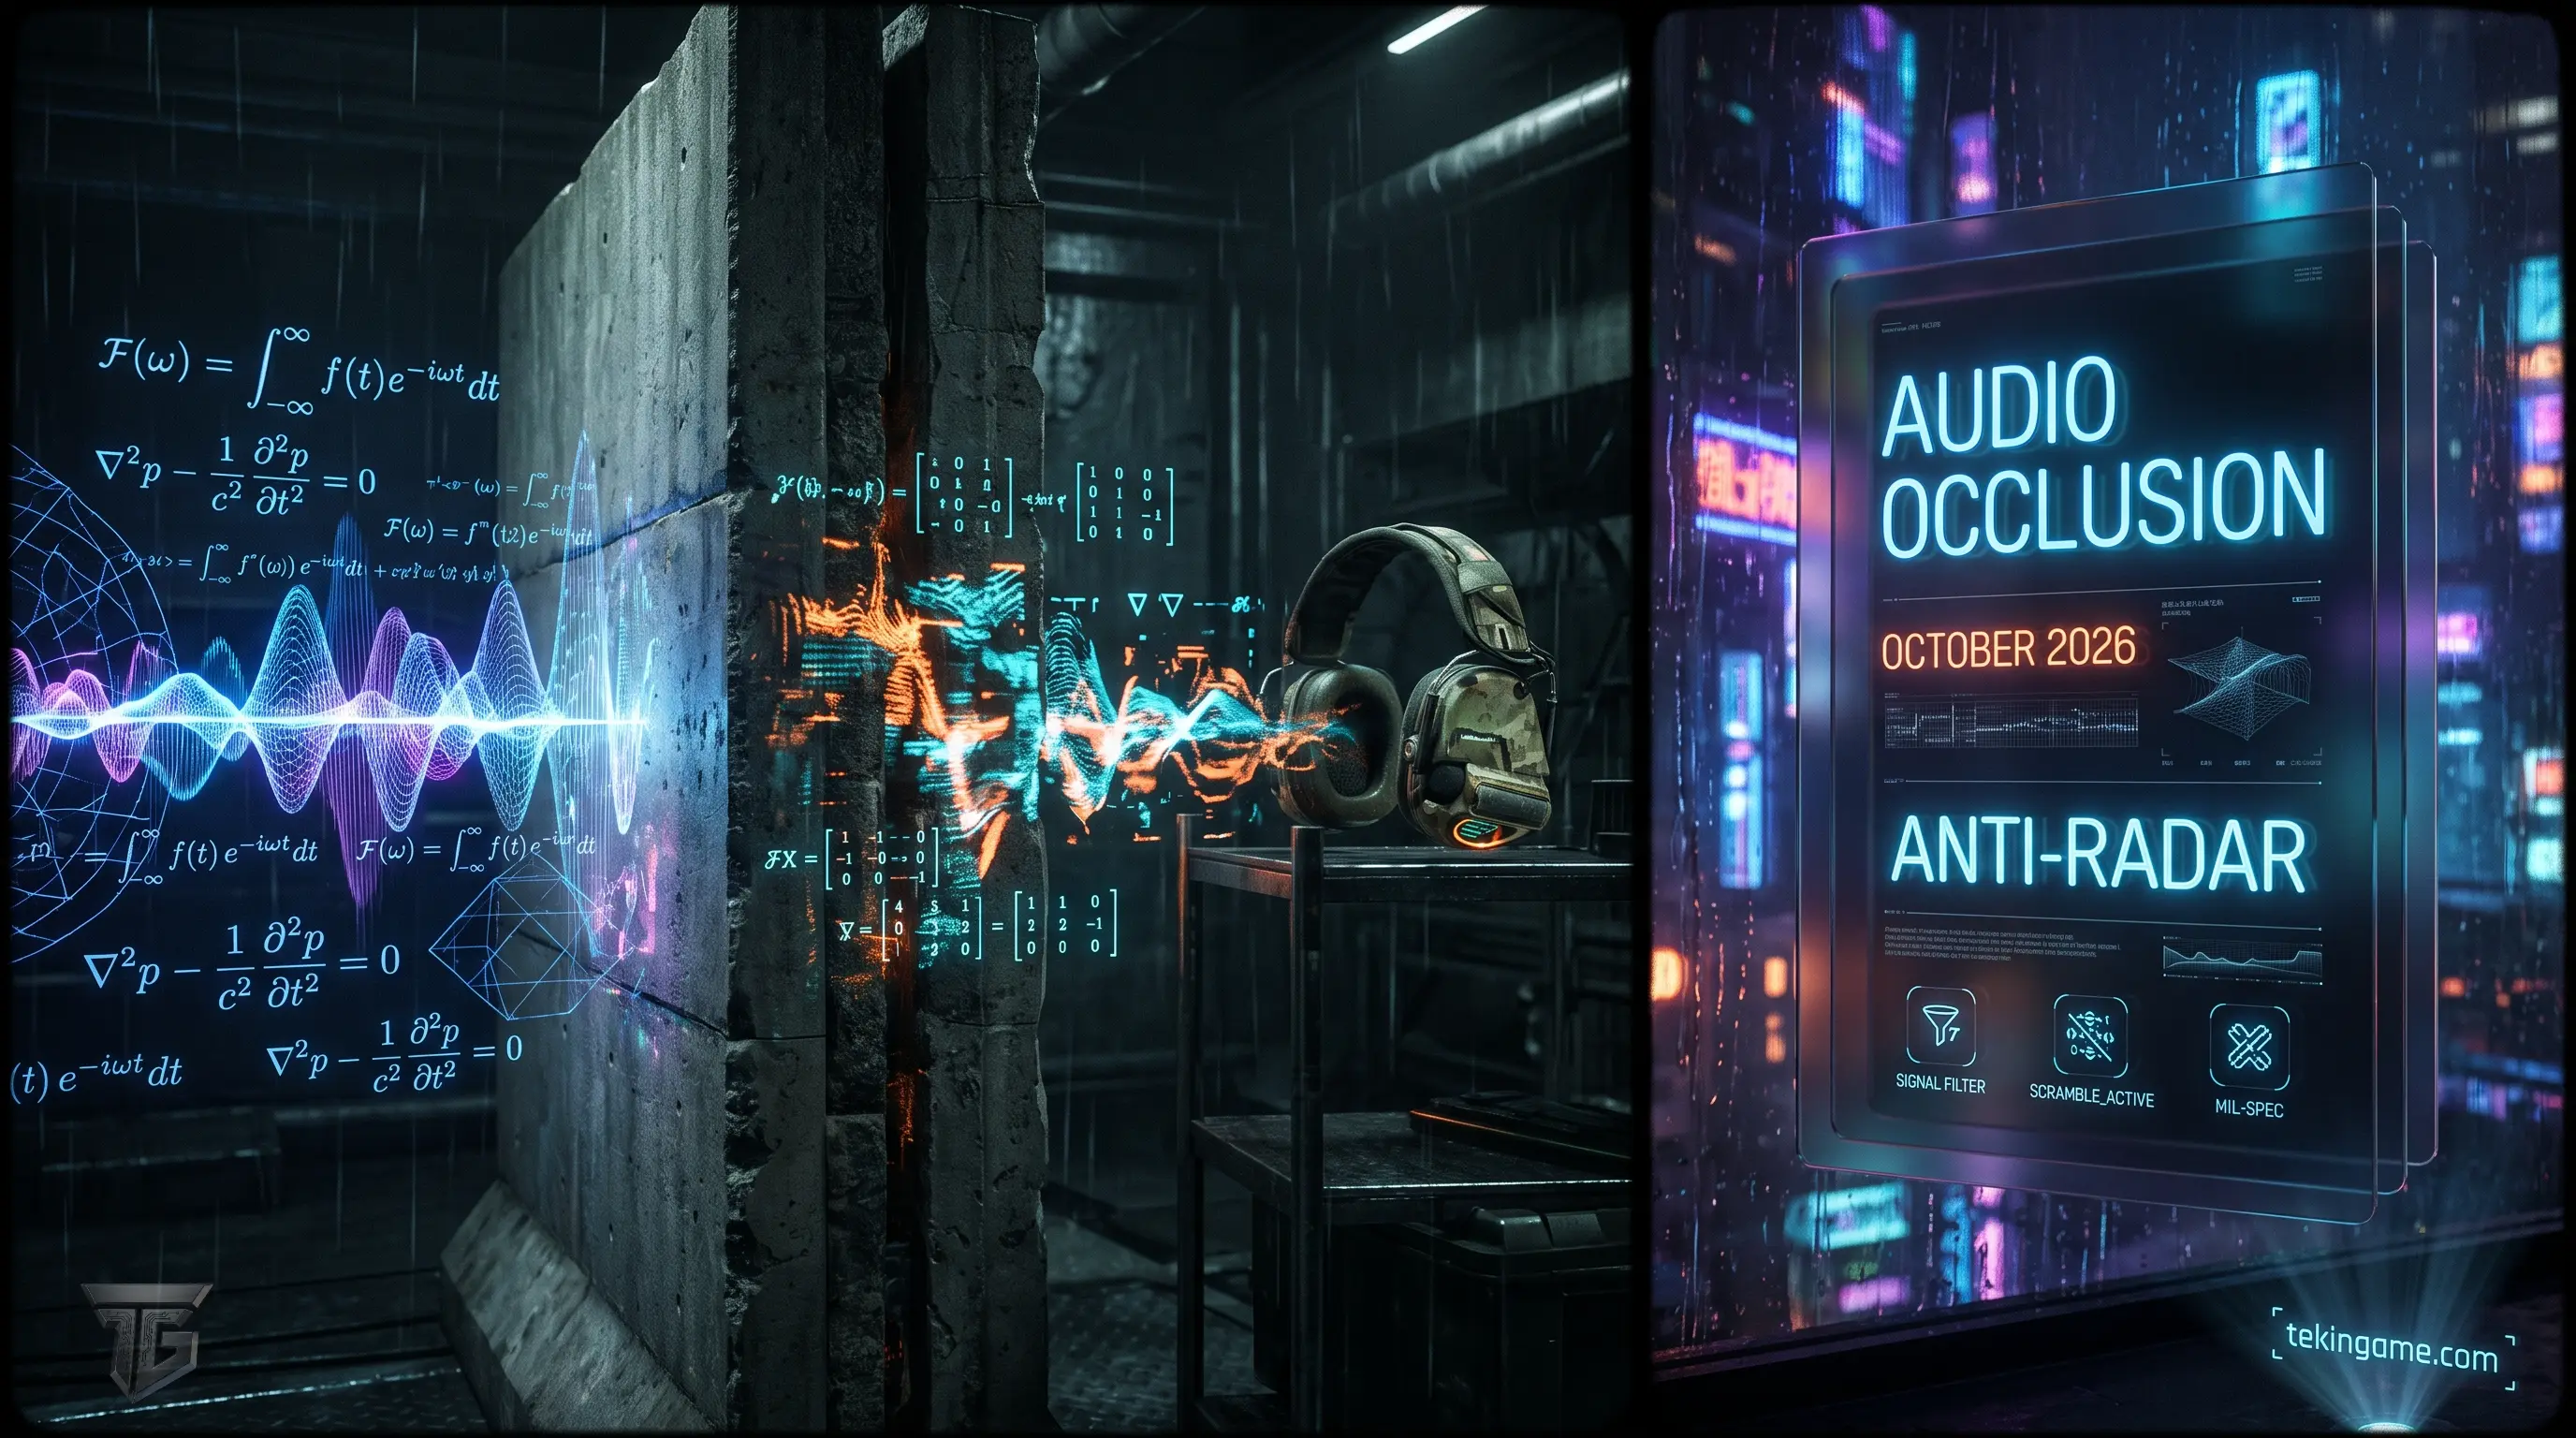
یکی از موانع فنی پنهان که کمتر در محافل عمومی مورد بحث قرار گرفته، نحوه مدیریت صداهای محیطی و صدای پای دشمنان (Footsteps) در بستر فناوری Server Culling است. در بازیهای شوتر رقابتی، شنیدن صدای پای دشمن پشت دیوار برای تصمیمگیریهای تاکتیکی حیاتی است. اما اگر سرور بخواهد بستهدادههای صوتی را با مختصات سهبعدی دقیق به کلاینت ارسال کند، سازندگان چیت به سادگی میتوانند به جای رم گرافیکی، پکتهای کارت صدا را شنود کنند (Audio Hooking) و از روی فرکانس و زاویه صدا، مختصات دقیق دشمن را با والهک بازسازی نمایند!
اینفینیتی وارد برای خنثیسازی این رخنه، سیستم «مبهمسازی بردار صوتی در سرور» (Server-Side Audio Occlusion) را معرفی کرده است. در این سیستم، اگر بازیکنی در آن سوی دیوار گام بردارد، سرور موتور صوتی را در سمت خود رندر میکند و یک خروجی صوتی پردازششده و فیلترشده (با اثر محوشدگی فرکانسهای بالا ناشی از ضخامت بتن) را برای کلاینت مخابره میکند، بدون اینکه شناسه کاراکتر یا موقعیت برداری دقیق دشمن در بسته داده گنجانده شود. این امر به بازیکن اجازه میدهد صدای مبهم راه رفتن دشمن را با گوش خود بشنود، اما برنامههای چیت نمیتوانند مختصات عددی دقیقی از آن استخراج نمایند.
چالش تعامل با دود، درهای تخریبپذیر و تجهیزات متحرک
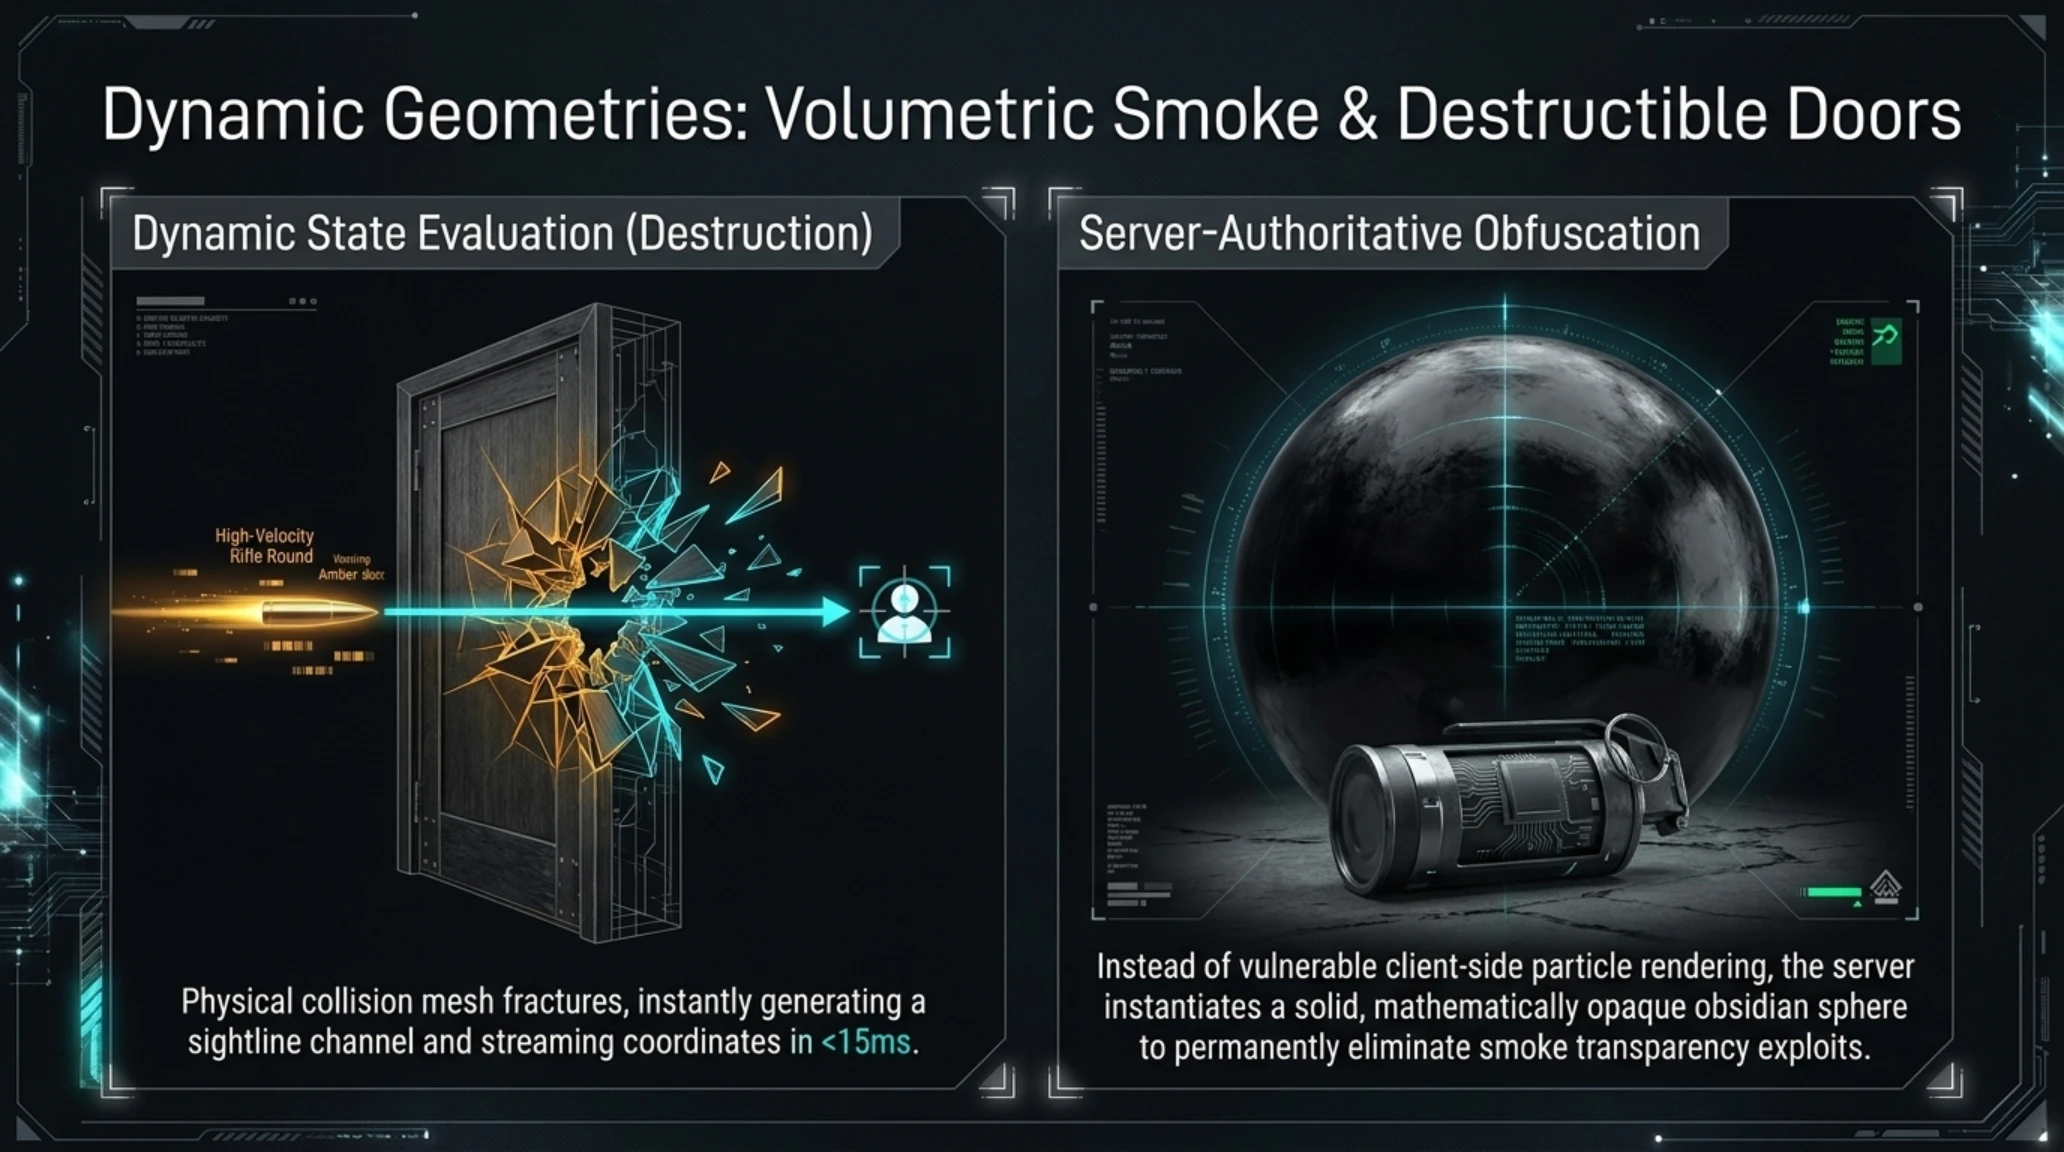
یکی دیگر از پیچیدهترین مباحث مطرحشده، نحوه تعامل الگوریتم Server Culling با اجسام پویا (Dynamic Objects) و متغیرهای بصری محیط است. در بازی کالاف دیوتی، دیوارها تنها موانع دید نیستند؛ نارنجکهای دودزا (Smoke Grenades)، درهای چوبی بازشونده، دیوارهای گچی تخریبپذیر و سپرهای متحرک بالستیک بخش جداییناپذیر میدان جنگ هستند.
اگر حریفی پشت یک در چوبی باریک ایستاده باشد که با شلیک گلوله نفوذپذیر است، آیا سرور دیتای او را سانسور میکند؟ پاسخ مهندسان اینفینیتی وارد مثبت است: در چوبی تا زمانی که بسته باشد، یک لایه انسداد کامل محسوب میشود؛ بنابراین چیتر نمیتواند از پشت در سر شما را نشانه بگیرد (Pre-Aiming). اما به محض اینکه نخستین گلوله به در اصابت کرده و تختههای چوب متلاشی شوند، مش هندسی در تغییر شکل داده و پرتوهای اشعه سرور از حفره ایجادشده عبور میکنند و مختصات دشمن بلافاصله برای دستگاه شما ارسال میشود.
دادههای عملکردی و آماری سیستم | ارزیابی تلمتری معماری Server Culling
در مورد دودزاها، چالش به مراتب حساستر است؛ زیرا ذرات دود (Alpha Particles) از نظر فیزیکی نیمهشفاف هستند و تراکم آنها با گذشت زمان تغییر میکند. اینفینیتی وارد اعلام کرده است که ابر دودزا به صورت یک کره انسداد کامل (Volumetric Occlusion Sphere) در محاسبات سرور مدلسازی میشود تا چیتهای معروفی که با حذف افکت دود از حافظه گرافیکی به حریف شلیک میکردند، به طور کامل در Modern Warfare 4 عقیم و بیاثر شوند.
پایان دوران تقلب در مسابقات رنکد و ورزشهای الکترونیک کالاف دیوتی (CDL)
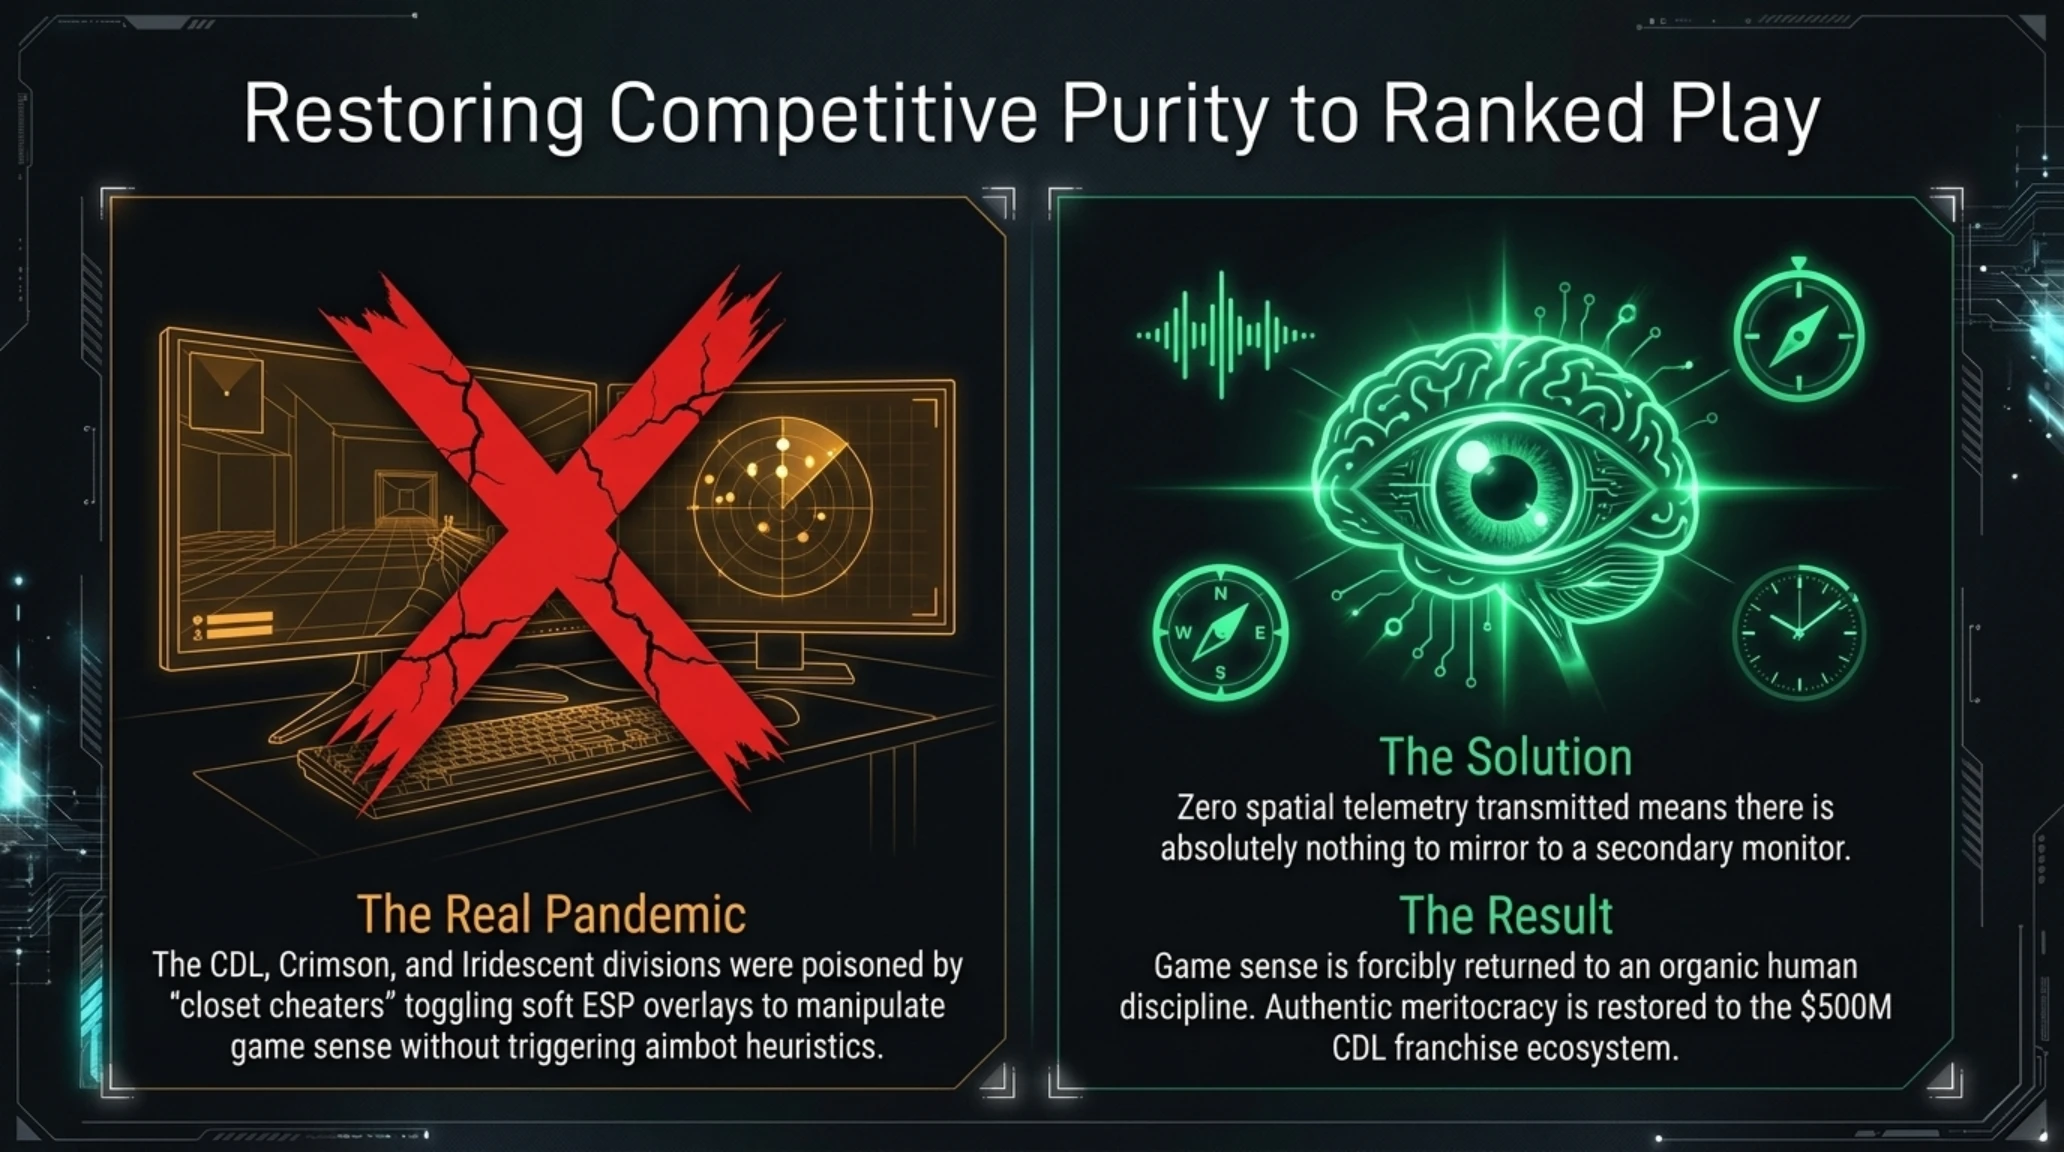
بزرگترین ذینفعان این تحول مهندسی، جامعه بازیکنان بخش رنکد (Ranked Play) و قهرمانان مسابقات جهانی لیگ حرفهای کالاف دیوتی (Call of Duty League - CDL) هستند. طی سالهای اخیر، مسابقات انتخابی و نبردهای آنلاین با بحران اتهامهای متقابل، شکافهای امنیتی و رسواییهای لایواستریمرهای متقلب روبرو بود. چیترها با بهرهگیری از حالت مخفی والهک (Closet Cheating) که در آن بازیکن تنها نگاهی گذرا به زاویه دیوار میاندازد تا متهم نشود سلامت نتایج جدول ردهبندی جهانی را نابود کرده بودند. معماری Server Culling با حذف فیزیکی دادهها از کلاینت، امکان هرگونه ادراک فرابینایی پنهان را از میان میبرد و باعث میشود رتبهبندیهای درون بازی پس از سالها دوباره نمایانگر مهارت، هوش موقعیتی و واکنشهای انسانی گیمرها باشد.
ترازنامه ریسک اقتصادی و تجاری | اهمیت حیاتی سلامت شبکه برای فرنچایز کالاف دیوتی
| شاخص اقتصادی اکوسیستم | ارزش تخمینی بازار ۲۰۲۶ | تاثیر مستقیم فناوری Server Culling |
|---|---|---|
| درآمد سالانه بتلپس و فروش اسکین | بیش از ۲.۴ میلیارد دلار | بازگشت بازیکنان دلزده از چیت و افزایش نرخ ماندگاری کاربران فعال |
| ارزش برند لیگ حرفهای Call of Duty (CDL) | فراتر از ۵۰۰ میلیون دلار | احیای اعتبار ورزشی مسابقات رنکد و جلوگیری از رسواییهای چیت در لایواستریم |
| هزینه توسعه و زیرساخت سرورهای کلود | سالانه ۳۰۰ میلیون دلار سرمایهگذاری | افزایش ۳۰ تا ۴۰ درصدی مصرف پردازشی سرورها در ازای نابودی دائمی والهک |
مسیر گسترش به وارزون؛ چالش مقیاسپذیری از نبردهای ۶ در برابر ۶ تا جهنم ۱۵۰ نفره
موفقیتآمیز بودن تستهای داخلی Server Culling در لابیهای ۶ در برابر ۶ چندنفره مدرن وارفر ۴، تنها گام نخست در یک نقشه راه استراتژیک و جاهطلبانه است. میدان نبرد واقعی که سرنوشت تجاری اکتیویژن در آن رقم میخورد، بخش رایگان و بتلرویال Call of Duty: Warzone است؛ سرزمینی پهناور که سالهاست به عنوان بهشت سازندگان چیت و قربانگاه بازیکنان منصف شناخته میشود.
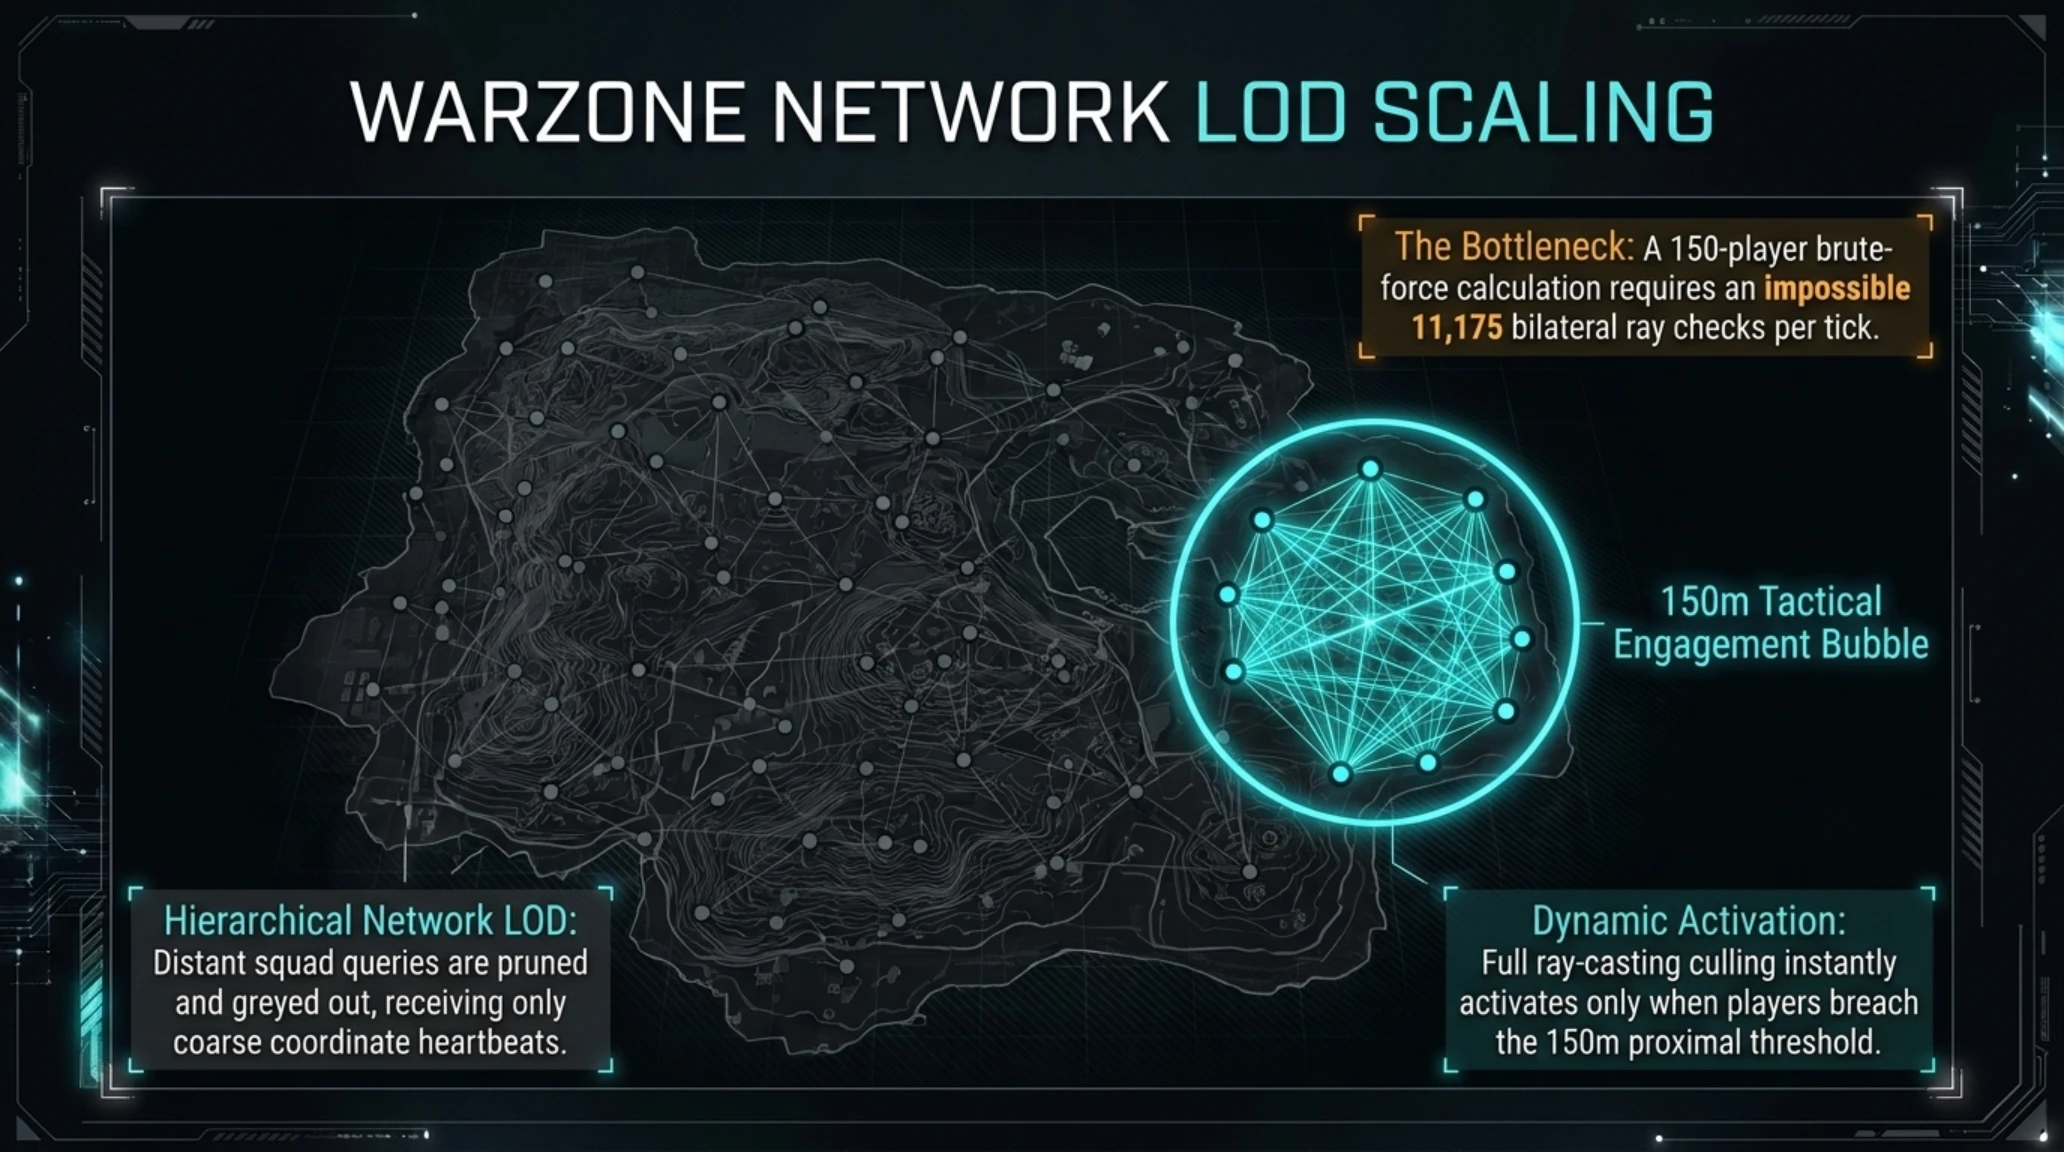
پیادهسازی پرتاب اشعه در مقیاس وارزون مستلزم عبور از موانع فنی فوقالعاده دشوار است. در یک نقشه چندنفره کوچک مانند Shipment یا Rust، تعداد تعاملات دید همزمان به چند ده محاسبه در هر فریم محدود میشود. اما در وارزون، ۱۵۰ بازیکن در فضایی به وسعت ۹ کیلومتر مربع پراکندهاند که در آن برجهای مخابراتی مرتفع، تپههای ناهموار، انبارهای صنعتی و دشتهای عریض دیدهای چند صد متری ایجاد میکنند. اگر سرور بخواهد خط دید تکتک ۱۵۰ بازیکن را نسبت به ۱۴۹ بازیکن دیگر در هر ثانیه ۶۴ بار بسنجد، با فرمول ترکیبهای دوتایی (بیش از ۱۱,۱۷۵ جفت تعامل دید در هر فریم) روبرو میشود که مصرف پردازنده سرور را به مرز انفجار میرساند!

اکتیویژن برای حل این معضل، رویکرد «خوشهبندی سلسلهمراتبی شبکه» (Hierarchical Network LOD) را توسعه داده است. در وارزون، سرور ابتدا با استفاده از سیستم شبکهبندی درشت (Coarse Spatial Grids)، نقشه را به قطعات منطقهای مستقل تقسیم میکند. بازیکنانی که در فاصله فراتر از ۴۰۰ متری یکدیگر قرار دارند، به طور پیشفرض در ارزیابیهای اشعه پرتابی وارد نمیشوند؛ زیرا موتور بازی در آن فواصل نیازی به ارسال پکتهای جزئی حرکت ندارد. محاسبات پرتاب اشعه متراکم تنها زمانی فعال میشود که بازیکنان در یک محدوده تاکتیکی مشترک (مثلاً یک مجتمع ساختمانی یا یک شهرک مسکونی) قرار گیرند. این مهندسی هوشمندانه به سرور اجازه میدهد تا ۹۰ درصد محاسبات غیرضروری را حذف کرده و فناوری Server Culling را برای فصل دوم وارزون پس از لانچ MW4 آماده سازد.
- نابودی قطعی و صددرصدی کارایی تمامی والهکها، رادارهای حافظه و کارتهای سختافزاری DMA برای اهداف پشت کاور
- کاهش نیاز به درایورهای تهاجمیتر سطح کرنل در سیستم کلاینت و ارتقای امنیت حریم خصوصی کاربران
- افزایش انگیزه بازیکنان برای شرکت در لابیهای رنکد (Ranked Play) و بهبود چشمگیر سلامت رقابتها
- احتمال بروز پدیده پاپاین یا ناهماهنگی حرکتی در لابیهایی با بازیکنان دارای پینگ و لتنسی بسیار ناپایدار
- افزایش شدید هزینههای پردازش ابری برای اکتیویژن و چالش مقیاسپذیری در مپهای بزرگ وارزون با ۱۵۰ بازیکن
- عدم تاثیر مستقیم بر چیتهای ایمبات دید مستقیم و نیاز مداوم به لایههای تکمیلی ریکوشه
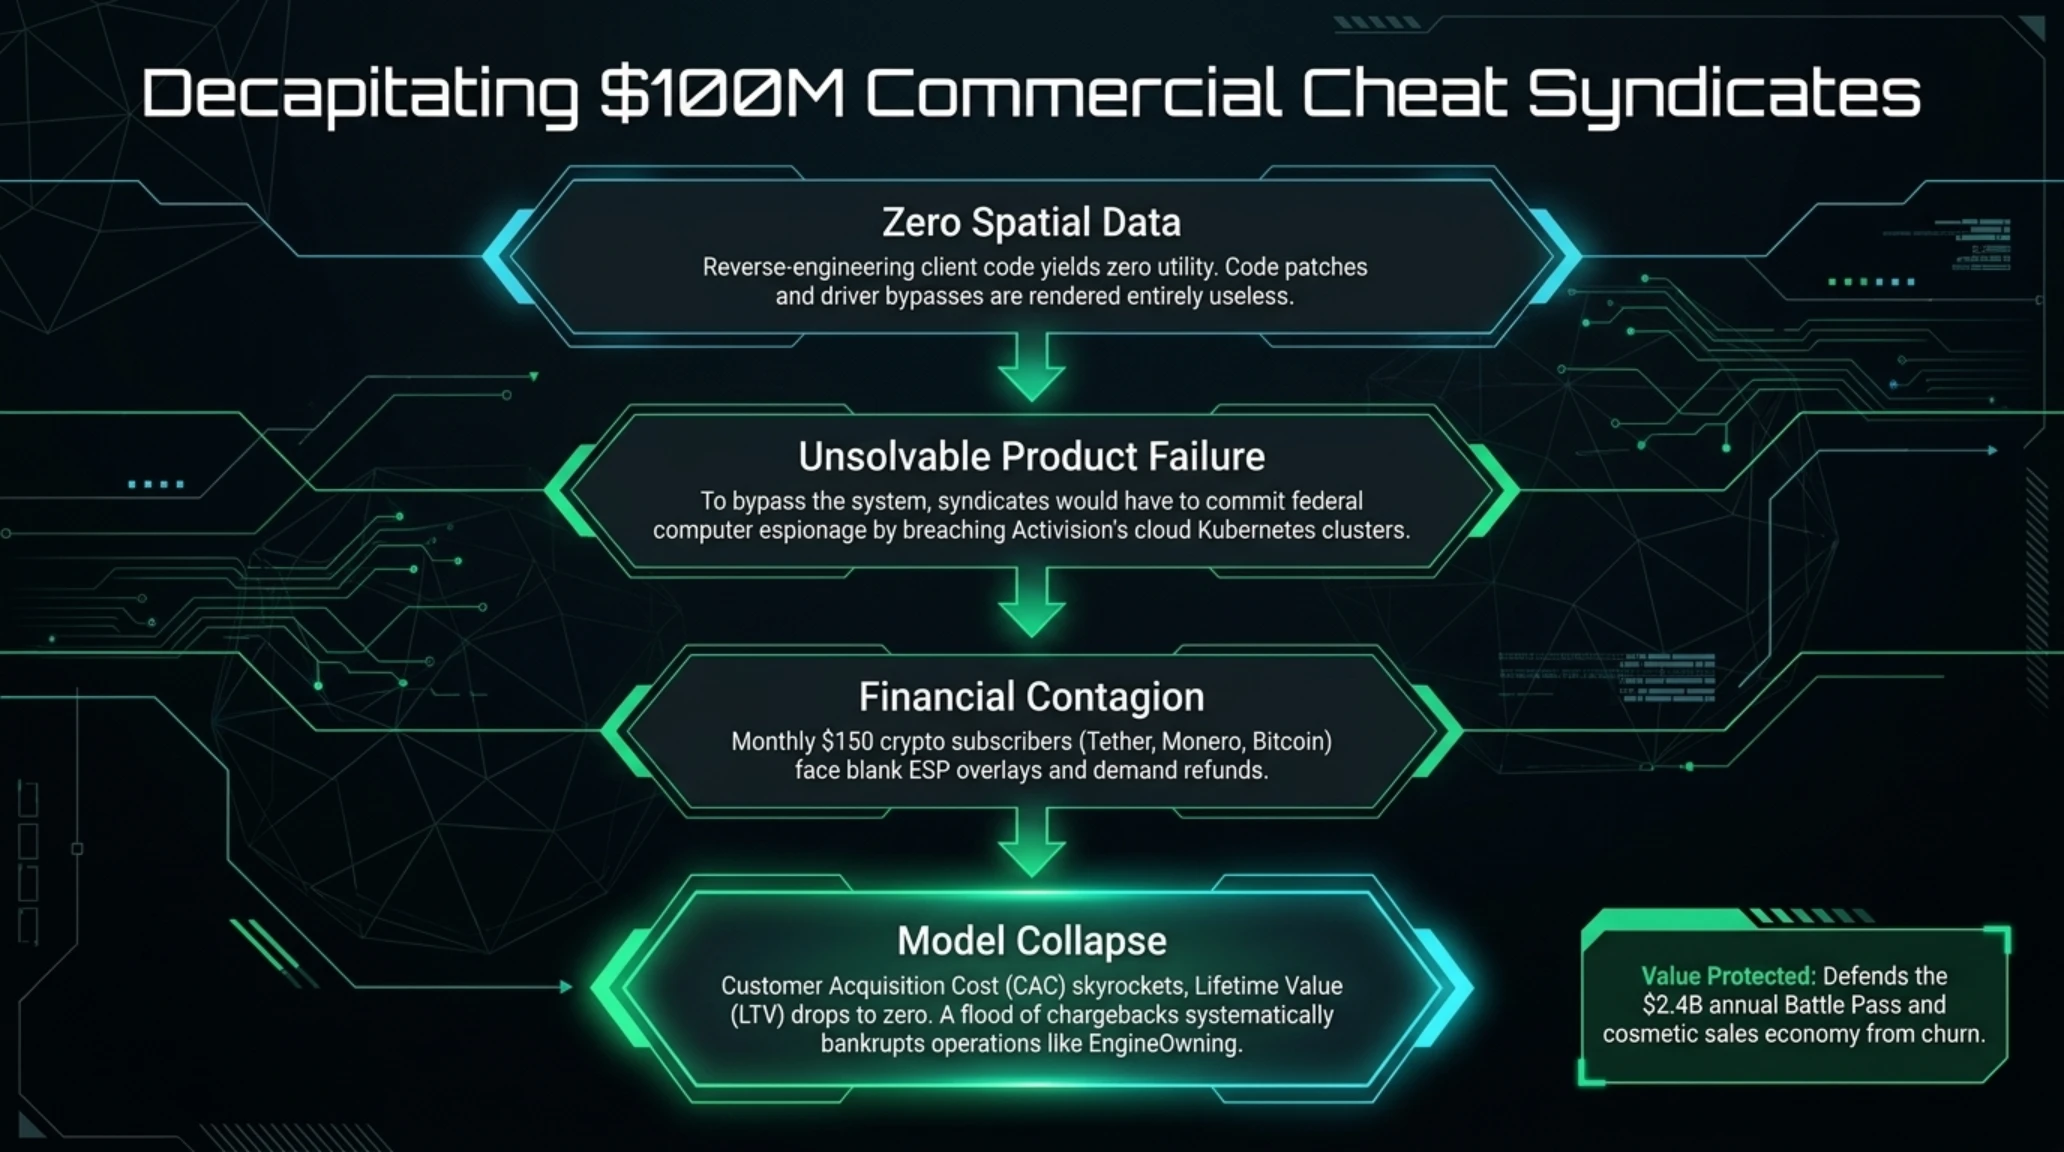
ضربه مرگبار به اقتصاد ۱۰۰ میلیون دلاری بازار سیاه چیت؛ ورشکستگی کارتلهای نرمافزاری
یکی از درخشانترین پیامدهای پیادهسازی Server Culling، قطع شریانهای مالی مافیای چیتسازی در سطح بینالمللی است. بر اساس برآوردهای امنیتی سایبری در سال ۲۰۲۶، بازار سیاه فروش اشتراکهای غیرقانونی چیت برای بازیهای شوتر پرطرفدار سالانه بیش از ۱۰۰ میلیون دلار گردش مالی داشته است. وبسایتهای بدنامی مانند EngineOwning و گروههای زیرزمینی متعدد، بستههای والهک را با قیمتهای ماهانه ۵۰ تا ۲۰۰ دلار به صدها هزار کاربر ناآگاه و متقلب میفروختند.
پیش از این، شکایتهای حقوقی پرهزینه اکتیویژن در دادگاههای فدرال ایالات متحده اگرچه به محکومیتهای چند میلیون دلاری انجامید، اما نتوانست فعالیت توسعهدهندگان گمنامی را که در کشورهای خارج از حوزه قضایی غرب فعالیت میکردند متوقف کند. اما فناوری Server Culling مستقیماً ستون فقرات این تجارت نامشروع را هدف قرار داده است: وقتی محصولی به لحاظ فنی کار نکند و نتواند دادهای از رم بیرون بکشد، موج درخواستهای استرداد پول (Chargebacks) و اعتراض خریداران آغاز شده و مدل درآمدی این کارتلها به سرعت فرومیپاشد.

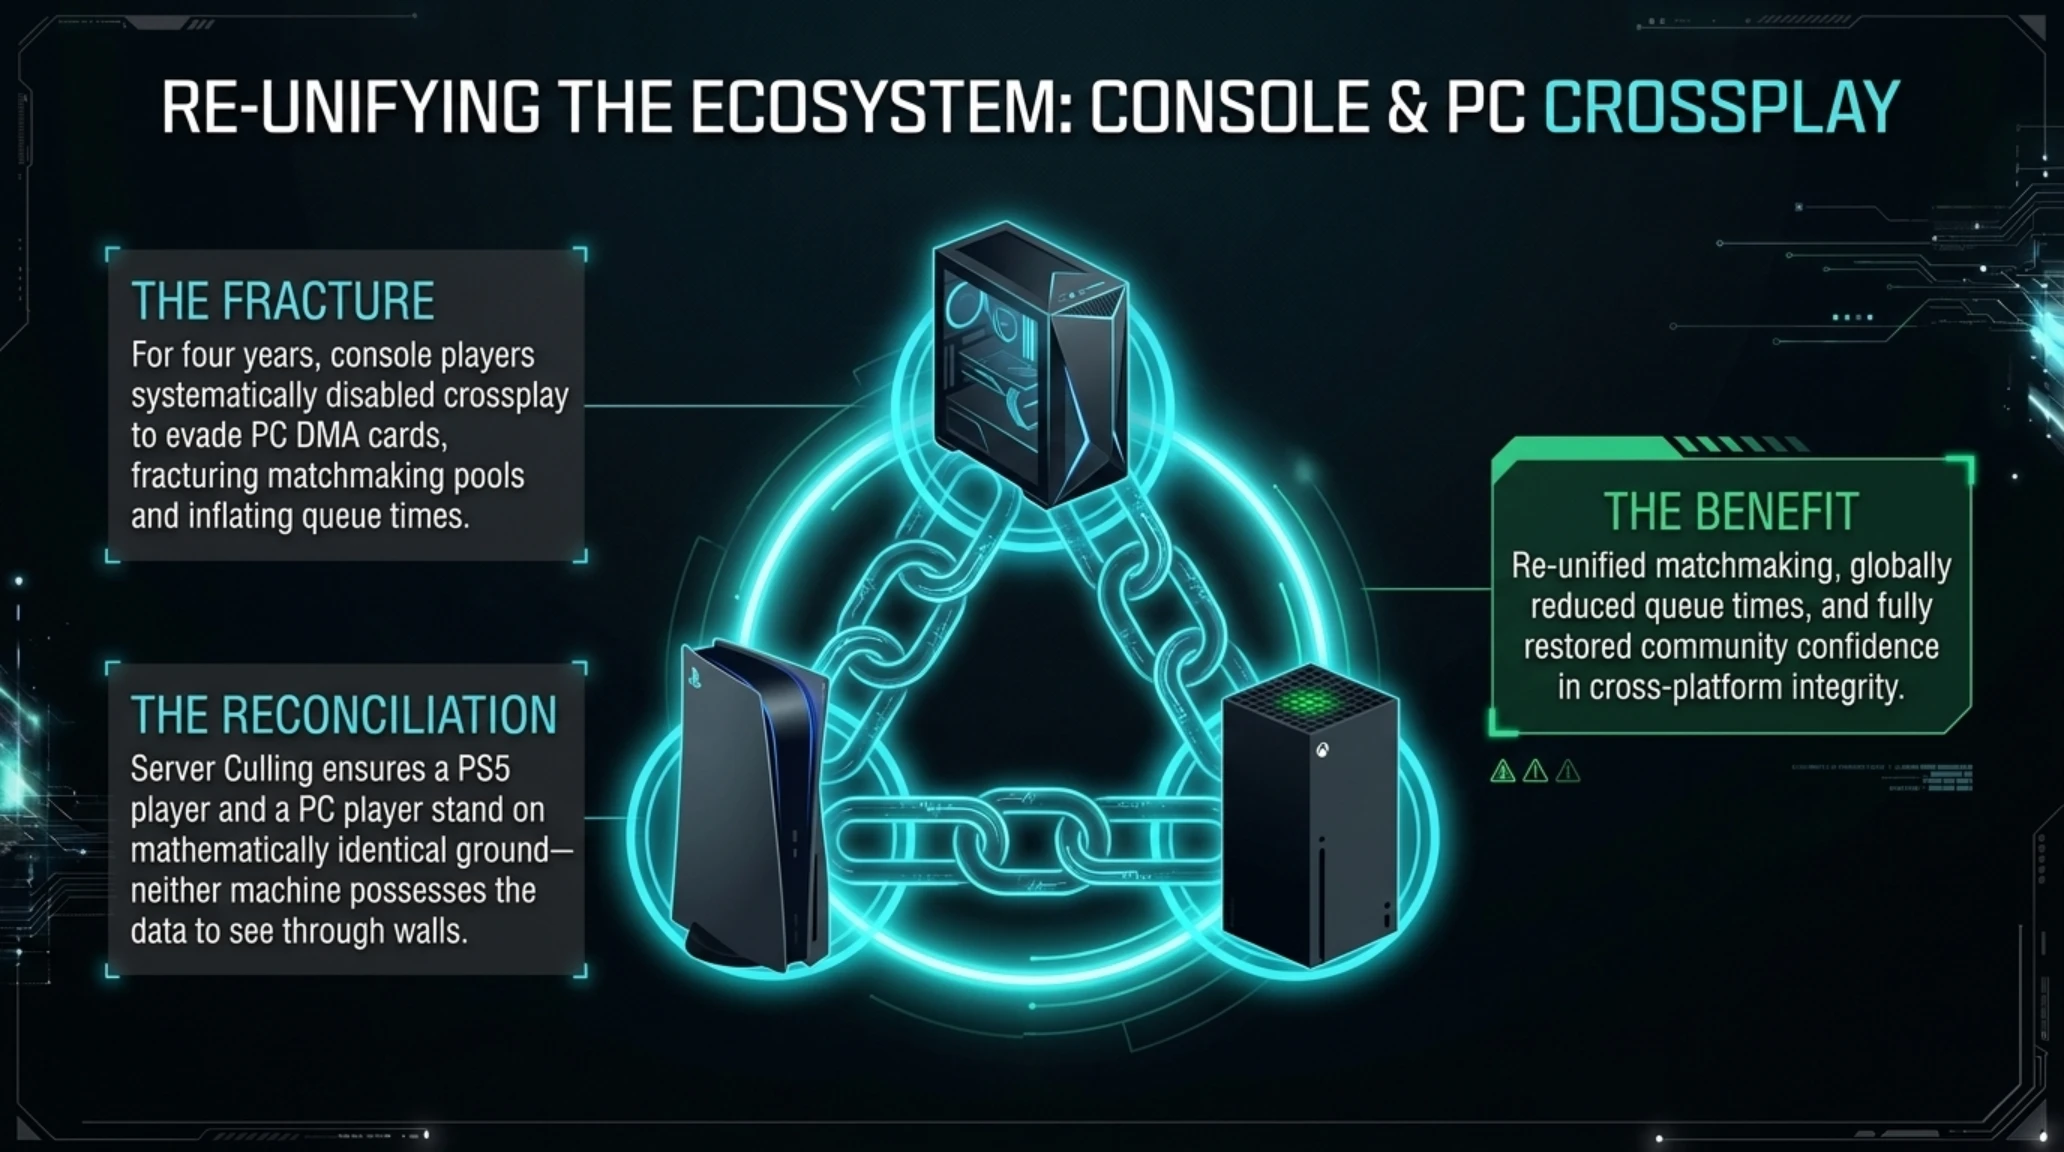
احیای کراسپلی و آشتی بازیکنان کنسول با پیسی
پیامد بزرگ دیگر این دستاورد، نجات قابلیت بازی بینپلتفرمی (Crossplay) است. طی سه سال گذشته، میلیونها کاربر پلیاستیشن ۵ و ایکسباکس سری ایکس/اس به دلیل طغیان چیترهای پیسی، گزینه کراسپلی را در منوی کنسول خود غیرفعال میکردند. این تصمیم اگرچه گیمرهای کنسولی را از دست چیترها نجات میداد، اما باعث طولانی شدن شدید زمان پیدا کردن مسابقه (Matchmaking Queue)، افت کیفیت لابیها و ایجاد انزوای شدید برای جامعه بازیکنان پاک پیسی میشد. با مرگ والهک از طریق معماری سرور، اکتیویژن سرانجام میتواند اعتماد متقابل را به جامعه چندمیلیونی خود بازگرداند و لابیهای یکپارچه و عادلانه را میان تمامی پلتفرمها احیا نماید.
آینده امنیت ویدیوگیم؛ آیا ولو، بتلفیلد و رایوت هم به این مسیر خواهند رفت؟
حرکت شجاعانه اینفینیتی وارد بدون تردید شوک بزرگی به کل صنعت توسعه بازیهای آنلاین وارد ساخته است. برای سالها، توسعهدهندگان بر این باور بودند که انتقال بار ضدچیت به سرور از نظر اقتصادی توجیهپذیر نیست و نصب نرمافزارهای تهاجمی روی سیستم کاربر، راهکاری کمهزینهتر به شمار میرود. اما مقاومت شدید کاربران در برابر آنتیچیتهای سطح هسته (که گاهی باعث افت فریم یا نگرانیهای شدید امنیتی پیرامون حفظ حریم خصوصی میشدند)، ناشران بزرگ را به بازنگری واداشته است.
جامعه بازیکنان بازی Counter-Strike 2 مدتهاست که شرکت ولو (Valve) را به دلیل ضعف مفرط سیستم VAC Live و رها کردن بازی در چنگال چیتهای والهک مورد انتقاد شدید قرار دادهاند. اقدام اکتیویژن اکنون فشار افکار عمومی را بر ولو و الکترونیک آرتز (برای نسخه بعدی بتلفیلد) دوچندان خواهد کرد. شوترهای آینده چارهای جز پذیرش اصل بنیادین Server Culling نخواهند داشت: «تنها راه قطعی برای اینکه کاربر تقلب نکند، محروم کردن کامپیوتر او از دسترسی به اطلاعات مخفی است!»

جمعبندی استراتژیک | شکستن قفل بیست ساله چیت در مدرنترین شوتر تاریخ
پرسشهای متداول درباره فناوری Server Culling در Call of Duty: Modern Warfare 4
فناوری Server Culling دقیقاً چیست و چگونه کار میکند؟
این فناوری یک سیستم ضد والهک در سطح سرور است؛ سرور بازی با استفاده از پرتاب اشعه (Ray Casting)، موقعیت دید فیزیکی بازیکنان را میسنجد و اگر بازیکنی پشت دیوار یا مانع پنهان باشد، ارسال مختصات مکانی او به کامپیوتر سایر بازیکنان را به طور کامل مسدود میکند تا هیچ نرمافزار چیتی نتواند آن را از رم بخواند.
آیا Server Culling تمامی چیتها مثل ایمبات (Aimbot) را هم غیرفعال میکند؟
خیر، این فناوری به طور اختصاصی برای نابودی والهک، خطوط دید فرابینایی (ESP) و رادارهای نقشه طراحی شده است. چیتهای ایمبات زمانی که حریف وارد دید مستقیم شود فعال میشوند و مهار آنها بر عهده سیستم تشخیص هوش مصنوعی RICOCHET و رفتارسنجی حرکات موس خواهد بود.
چگونه اکتیویژن مشکل ظاهر شدن ناگهانی حریف (Pop-in) و پینگ را حل میکند؟
اینفینیتی وارد از الگوریتم پیشبینی فازی استفاده میکند؛ سرور بر اساس سرعت دویدن و جهت حرکت بازیکنان، ارسال بستههای مختصات را حدود ۱۰۰ تا ۱۵۰ میلیثانیه قبل از خروج واقعی از پشت دیوار آغاز میکند تا زمان کافی برای رسیدن دادهها و رفع لگ فراهم شود بدون اینکه چیتر بتواند از راه دور از پشت دیوار شلیک کند.
آیا این سیستم در وارزون (Warzone) و نقشههای بتلرویال هم فعال خواهد بود؟
بله، اما با اولویتبندی زمانی. فناوری Server Culling در روز نخست عرضه برای تمامی نقشههای چندنفره استاندارد MW4 فعال میشود و پس از تستهای بار محاسباتی و بهینهسازی خوشهبندی شبکه، در فصلهای بعدی به وارزون، بخش DMZ و ماد Outpost اضافه خواهد شد.
چرا بازیهای دیگر مثل CS2 یا بتلفیلد قبلاً از این سیستم استفاده نکردهاند؟
به دلیل فشار محاسباتی وحشتناک روی پردازندههای سرور و خطر پدید آمدن تاخیر در لابیهایی با پینگ بالا. اکتیویژن با ارتقای موتور IW 10.0 و سرمایهگذاری سنگین در زیرساخت ابری سرورها، نخستین ناشری است که این ریسک مهندسی را در مقیاس جهانی پذیرفته است.
منابع و ارجاعات مستند گزارش
این تحلیل فنی و ژورنالیستی بر اساس اسناد رسمی استودیوها، گزارشهای شبکه و پوششهای رسانهای معتبر بینالمللی تدوین شده است:
- گزارش اختصاصی آیجیان (IGN): ویدیوی جدید مدرن وارفر ۴ تحولی تاریخی را فاش کرد که میتواند والهک را برای همیشه پایان دهد
- بیانیه فنی وبلاگ رسمی کالاف دیوتی: جزییات ادغام فناوری Server Culling با سیستم امنیتی RICOCHET
- تحلیل تخصصی منز ژورنال: آیا معماری جدید اکتیویژن پرونده چیتهای پیسی را خواهد بست؟
- گزارش تحلیلی ایندی۱۰۰: کالبدشکافی لایههای انسداد و فناوری ضدچیت در نسل نوین گیمینگ
گالری تصاویر تکمیلی: تکین آنالیز | پایان عصر والهک در Modern Warfare 4 با معماری Server Culling