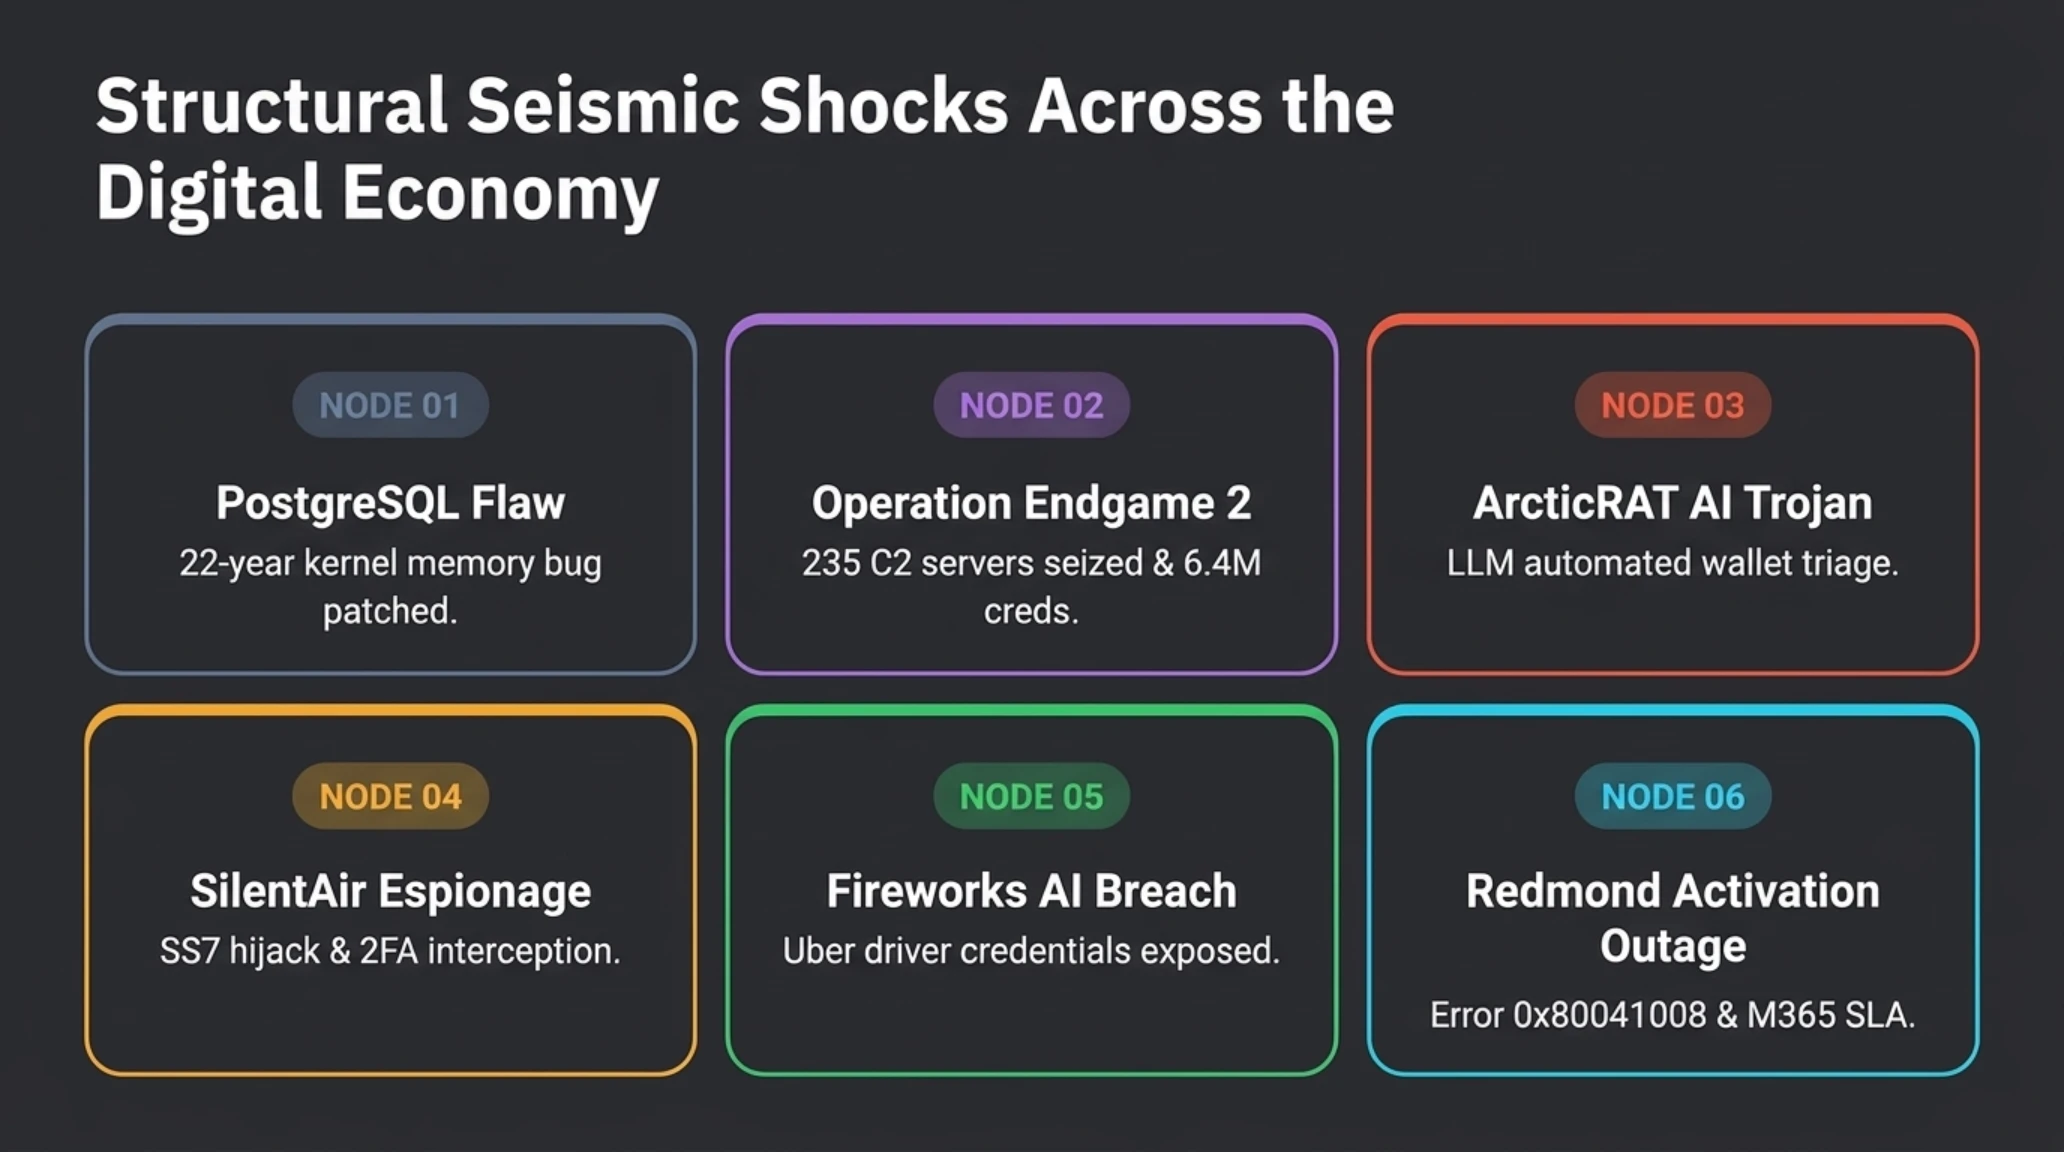
پرونده شامگاهی ۱۵ نوامبر ۲۰۲۶ تکین نایت به کالبدشکافی ۶ بحران سایبری میپردازد: ۱. ترمیم آسیبپذیری ۲۲ ساله اجرای کد هسته PostgreSQL (CVE-2026-6460)؛ ۲. توقیف ۲۳۵ سرور فرماندهی و کشف ۶.۴ میلیون لاگین مسروقه در فاز دوم عملیات Endgame؛ ۳. تروجان اندرویدی ArcticRAT مجهز به هوش مصنوعی؛ ۴. کارزار جاسوسی مخابراتی SilentAir با جعل SS7؛ ۵. سرقت مدارک رانندگان اوبر از Fireworks AI؛ و ۶. خطای اکتیویشن 0x80041008 ویندوز.
تکین نایت // پرونده جامع شامگاهی ۱۵ نوامبر ۲۰۲۶
زلزله ۲۲ ساله در هسته پستگرسکیواِل؛ ترمیم ۵۲ آسیبپذیری و افشای باگ اجرای کد با دسترسی کاربر عادی
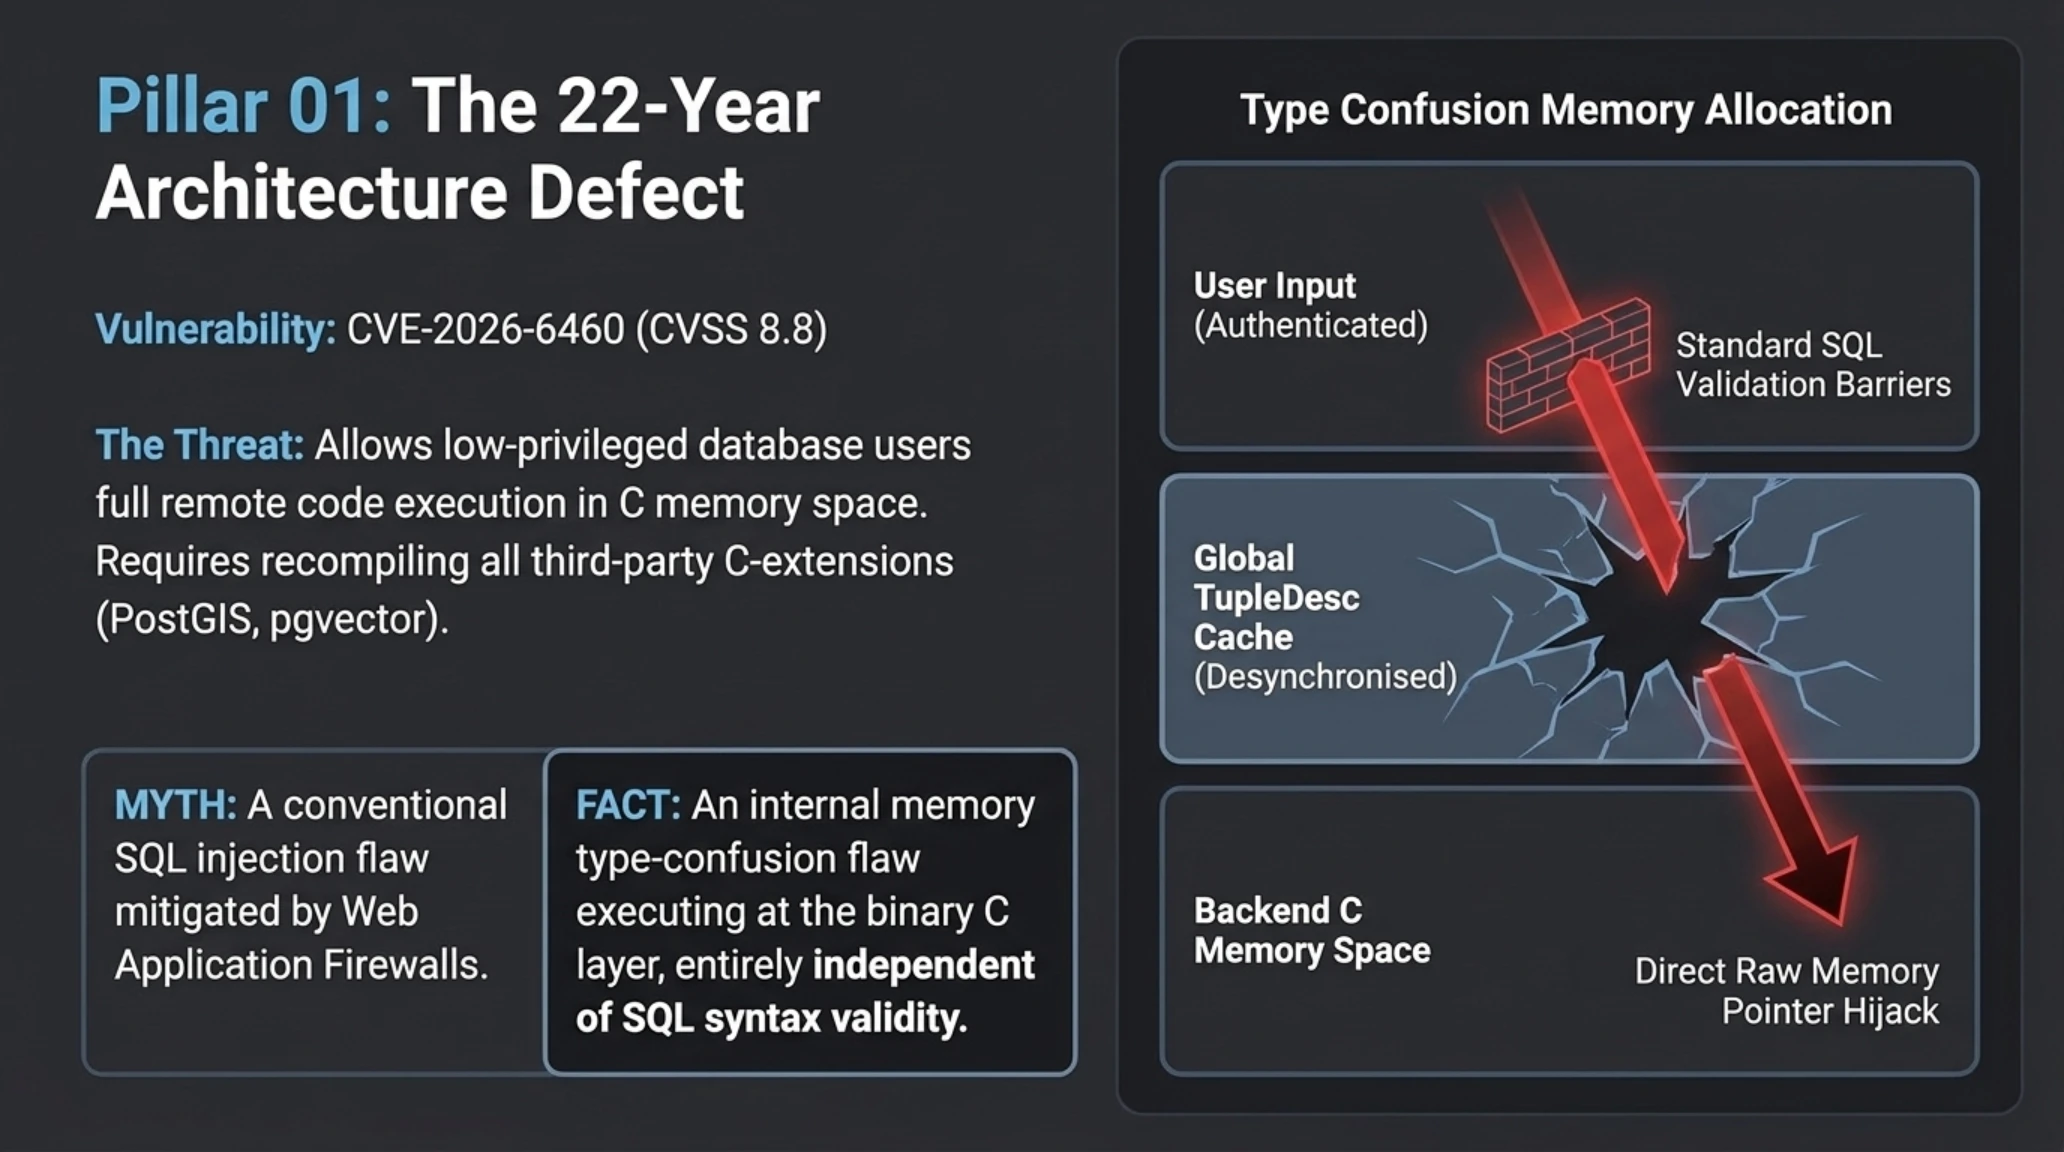
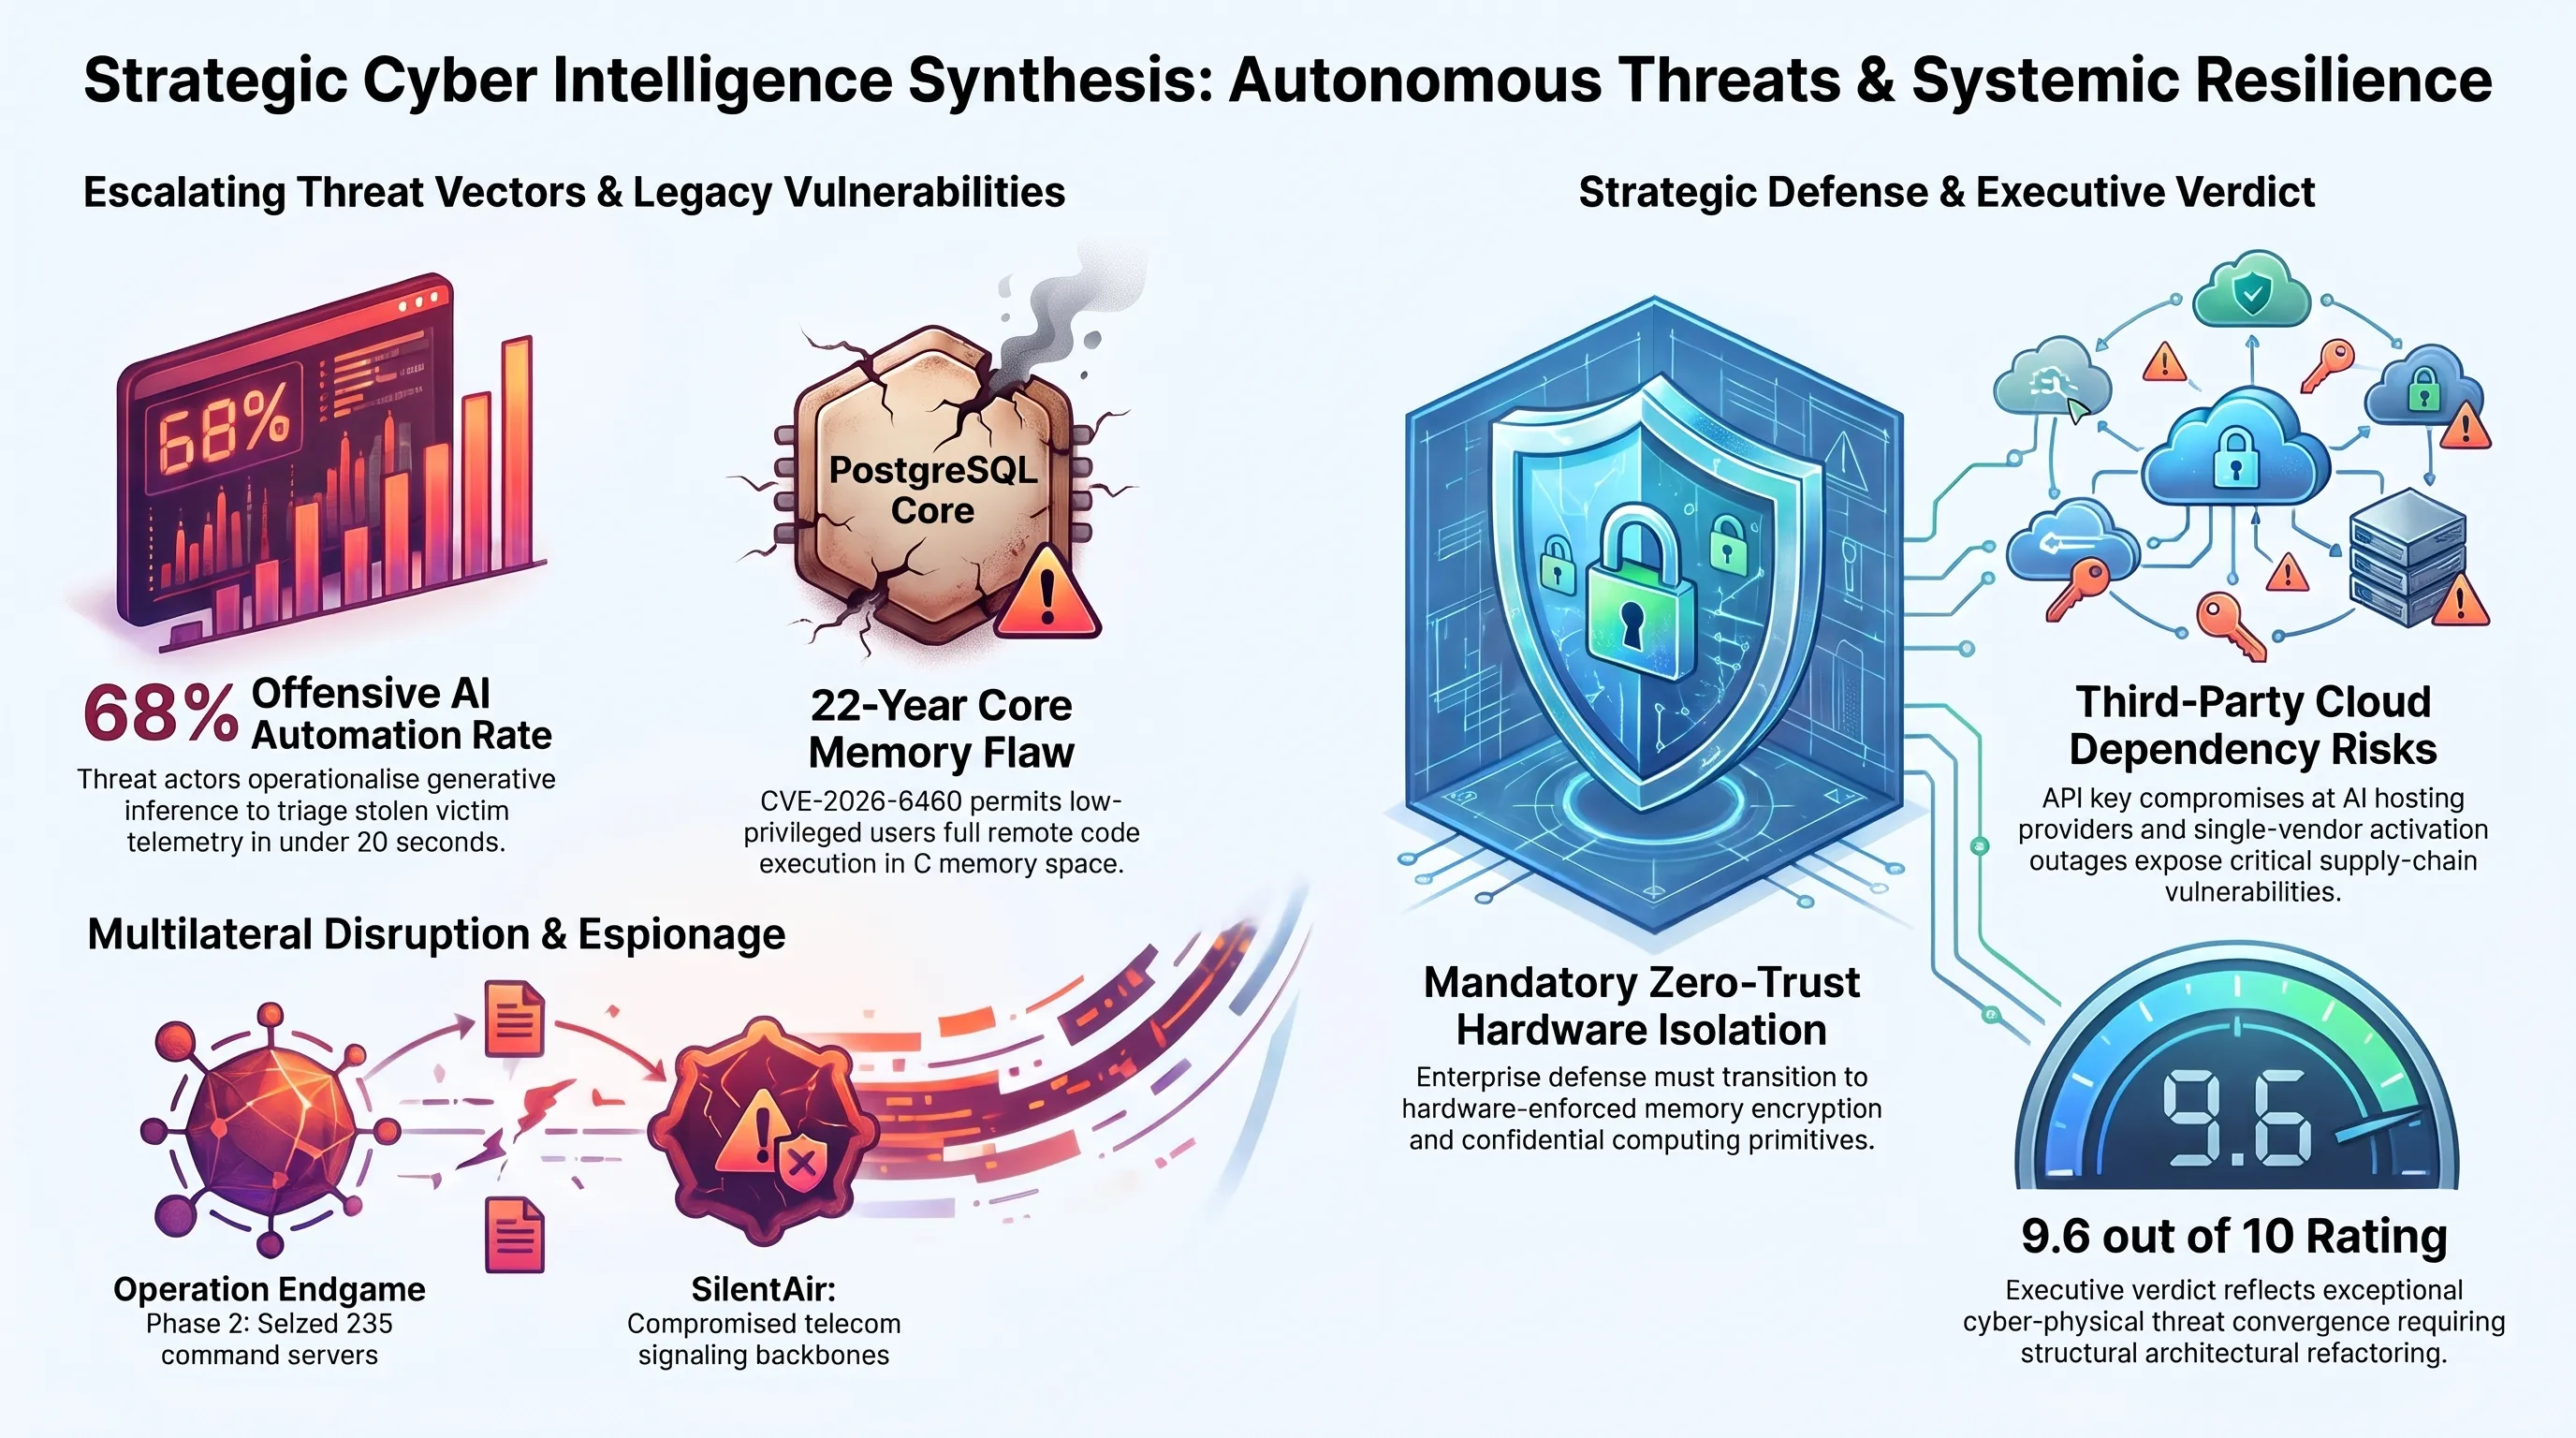
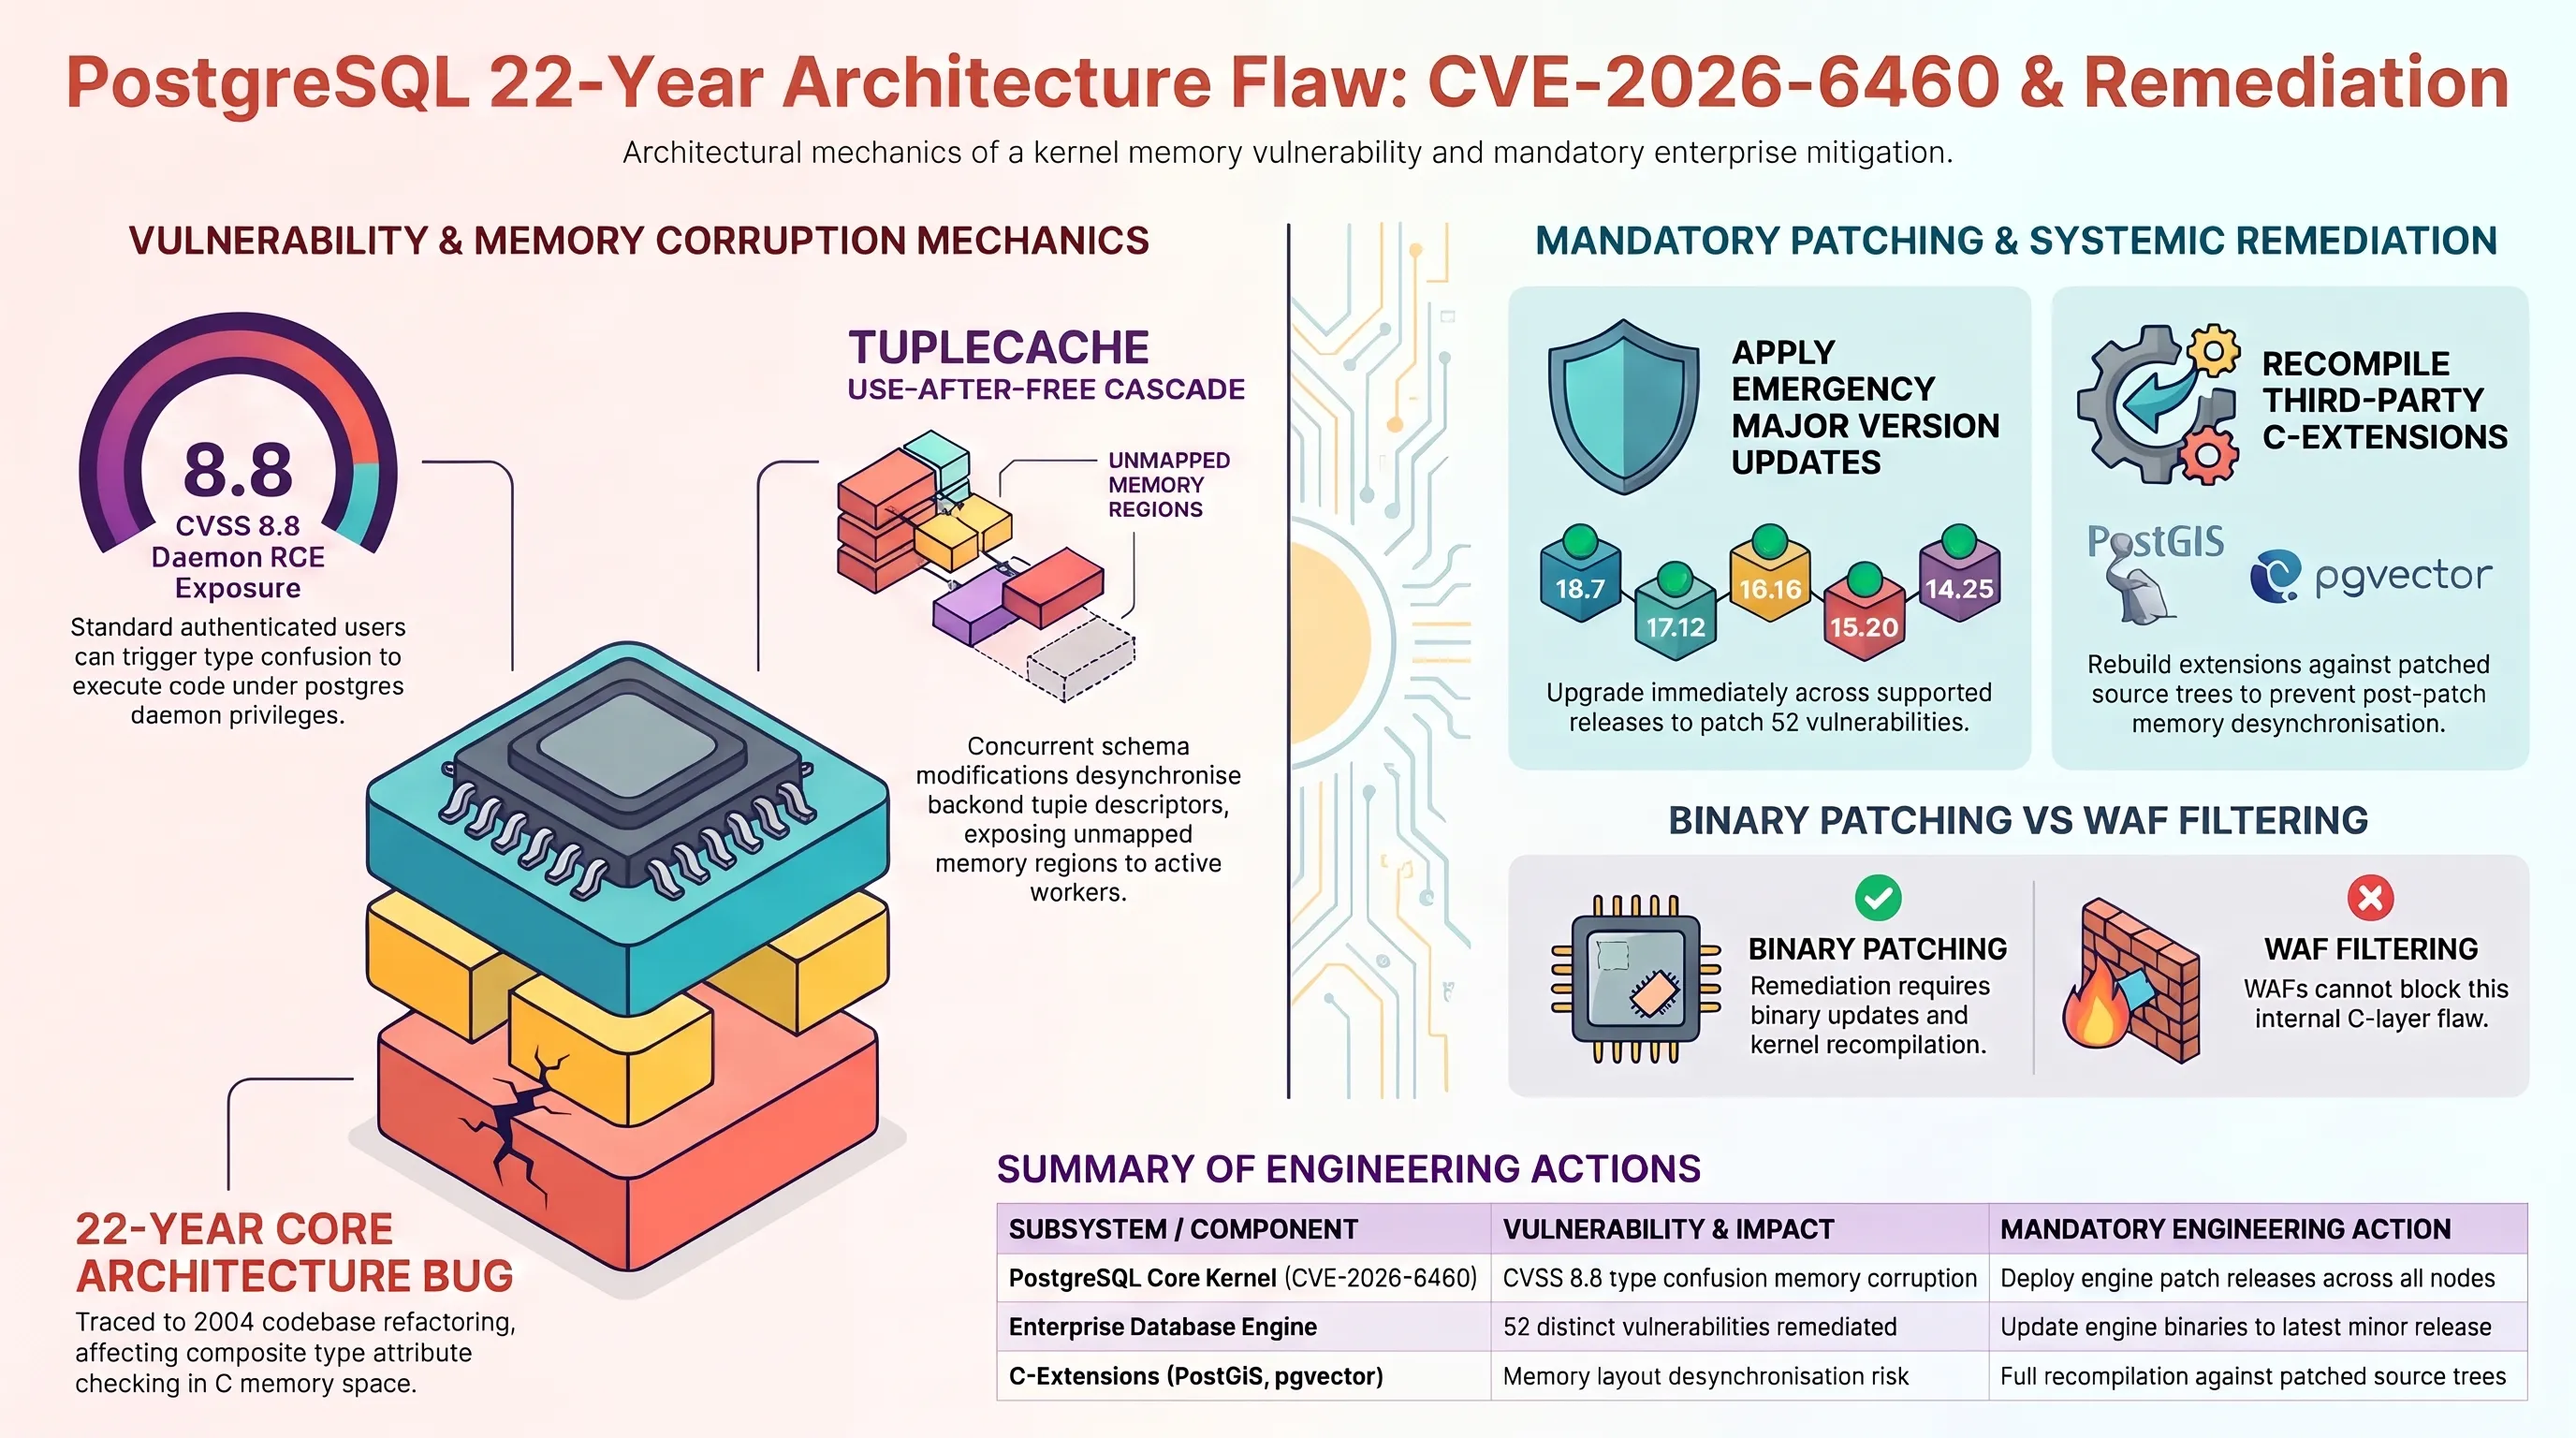
گروه توسعه جهانی پستگرسکیواِل (PostgreSQL Global Development Group) در اقدامی بیسابقه، بهروزرسانیهای اضطراری گستردهای را برای تمامی شاخههای تحت پشتیبانی این پایگاه داده سازمانی منتشر کرد. این بسته اصلاحی شامل ترمیم ۵۲ آسیبپذیری امنیتی و باگ کارکردی در نسخههای ۱۸.۷، ۱۷.۱۲، ۱۶.۱۶، ۱۵.۲۰ و ۱۴.۲۵ است. در صدر این اصلاحیهها، یک آسیبپذیری فوقالعاده خطرناک با شناسه CVE-2026-6460 و امتیاز شدت ۸.۸ قرار دارد که ناشی از یک خطای ۲۲ ساله در کنترل نوع داده در حافظه هسته دیتابیس است.
اشراف اطلاعاتی شامگاهی // ۶ بردار کلیدی در یک نگاه
بر اساس تحلیلهای آزمایشگاهی عمیق، ریشه این نقص فنی به کدهای بازنویسیشده در سال ۲۰۰۴ بازمیگردد؛ جایی که موتور پستگرسکیواِل هنگام مدیریت نوعهای داده مرکب (Composite Types) و بازتعریف ستونهای جداول، وضعیت اعتبارسنجی اشارهگرهای حافظه را به اشتباه تفسیر میکند. این آسیبپذیری از نوع Type Confusion به هر کاربر احرازشده در پایگاه داده حتی کاربری با پایینترین سطح دسترسی که تنها اجازه ساخت یک جدول موقت را دارد اجازه میدهد تا مرزهای ایزولاسیون پردازش کاربری را درهم شکسته و حافظه پردازه سراسری دیتابیس را آلوده سازد.
مهاجم با بهرهبرداری ماهرانه از این خطای تداخل حافظه، میتواند کنترل اشارهگرهای تابعی در زبان C را به دست گرفته و کدهای باینری دلخواه خود را مستقیماً با دسترسی کاربر لینوکسی اجراکننده دیتابیس (مانند کاربر postgres) روی سرور به اجرا درآورد. از آنجا که بخش عمدهای از دیتاسنترهای مالی، درگاههای دولتی و زیرساختهای ابری مدرن از پستگرسکیواِل به عنوان ستون فقرات تراکنشهای خود استفاده میکنند، افشای چنین باگی یک تهدید وجودی برای امنیت دادهها محسوب میشود.
بررسیهای موشکافانه کدهای کامپایلشده نشان میدهد که هسته دیتابیس در زمان دستکاری ساختار جدول (مانند دستورات ALTER TABLE و CREATE TYPE)، ساختار توصیفگر تاپلها (TupleDesc) را در حافظه موقت کش سراسری بازسازی میکند؛ اما به دلیل عدم اعتبارسنجی مجدد مقادیر فیلدهای مرکب، فرآیند تبدیل نوع به جای اشاره به ساختار جدید، به دادههای نامعتبر پیشین اشاره کرده و وضعیتی شبیه به استفاده از حافظه پس از آزادسازی (Use-After-Free) پدید میآورد. این رخنه فراتر از دستکاری رکوردها، پایداری سختافزاری پردازشها را متلاشی ساخته و نفوذگر را به مدیر ارشد سیستم تبدیل میکند.
علاوه بر بهروزرسانی باینریهای اصلی، تیم توسعهدهنده به صراحت هشدار داده است که سازمانها باید تمامی افزونههای توسعهیافته به زبان C (نظیر PostGIS یا pgvector) را نیز با کامپایلر سازگار مجدداً بازسازی کنند تا هرگونه ناسازگاری در جدول نمادهای حافظه خنثی شود.
چرا این تحول بازی را تغییر میدهد؟ // شاخصهای کلیدی در یک نگاه
فاز دوم عملیات ضربتی پایان بازی؛ توقیف زیرساختهای سرور Gootloader، CastleRAT و StealC توسط یوروپل و افبیآی
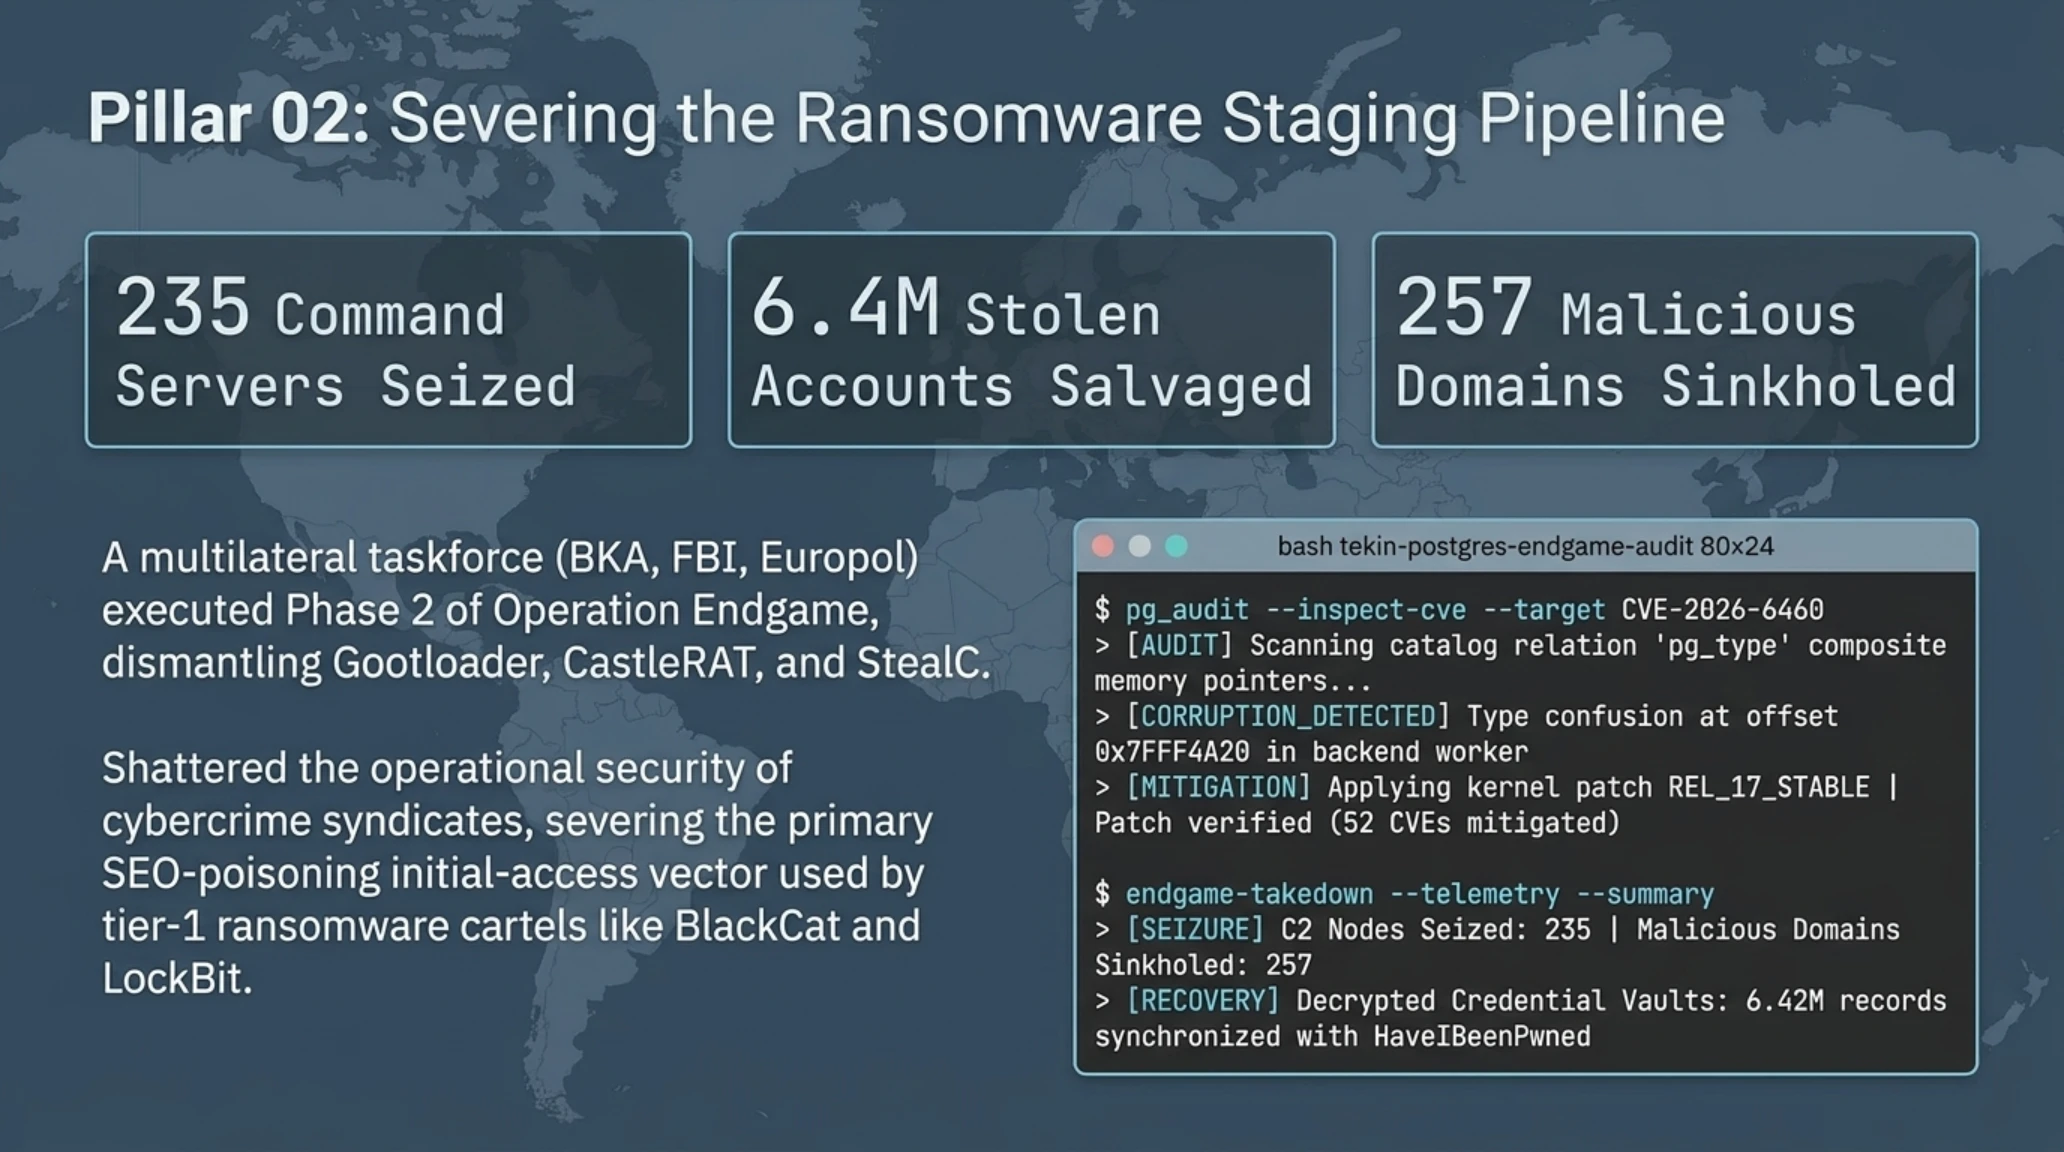
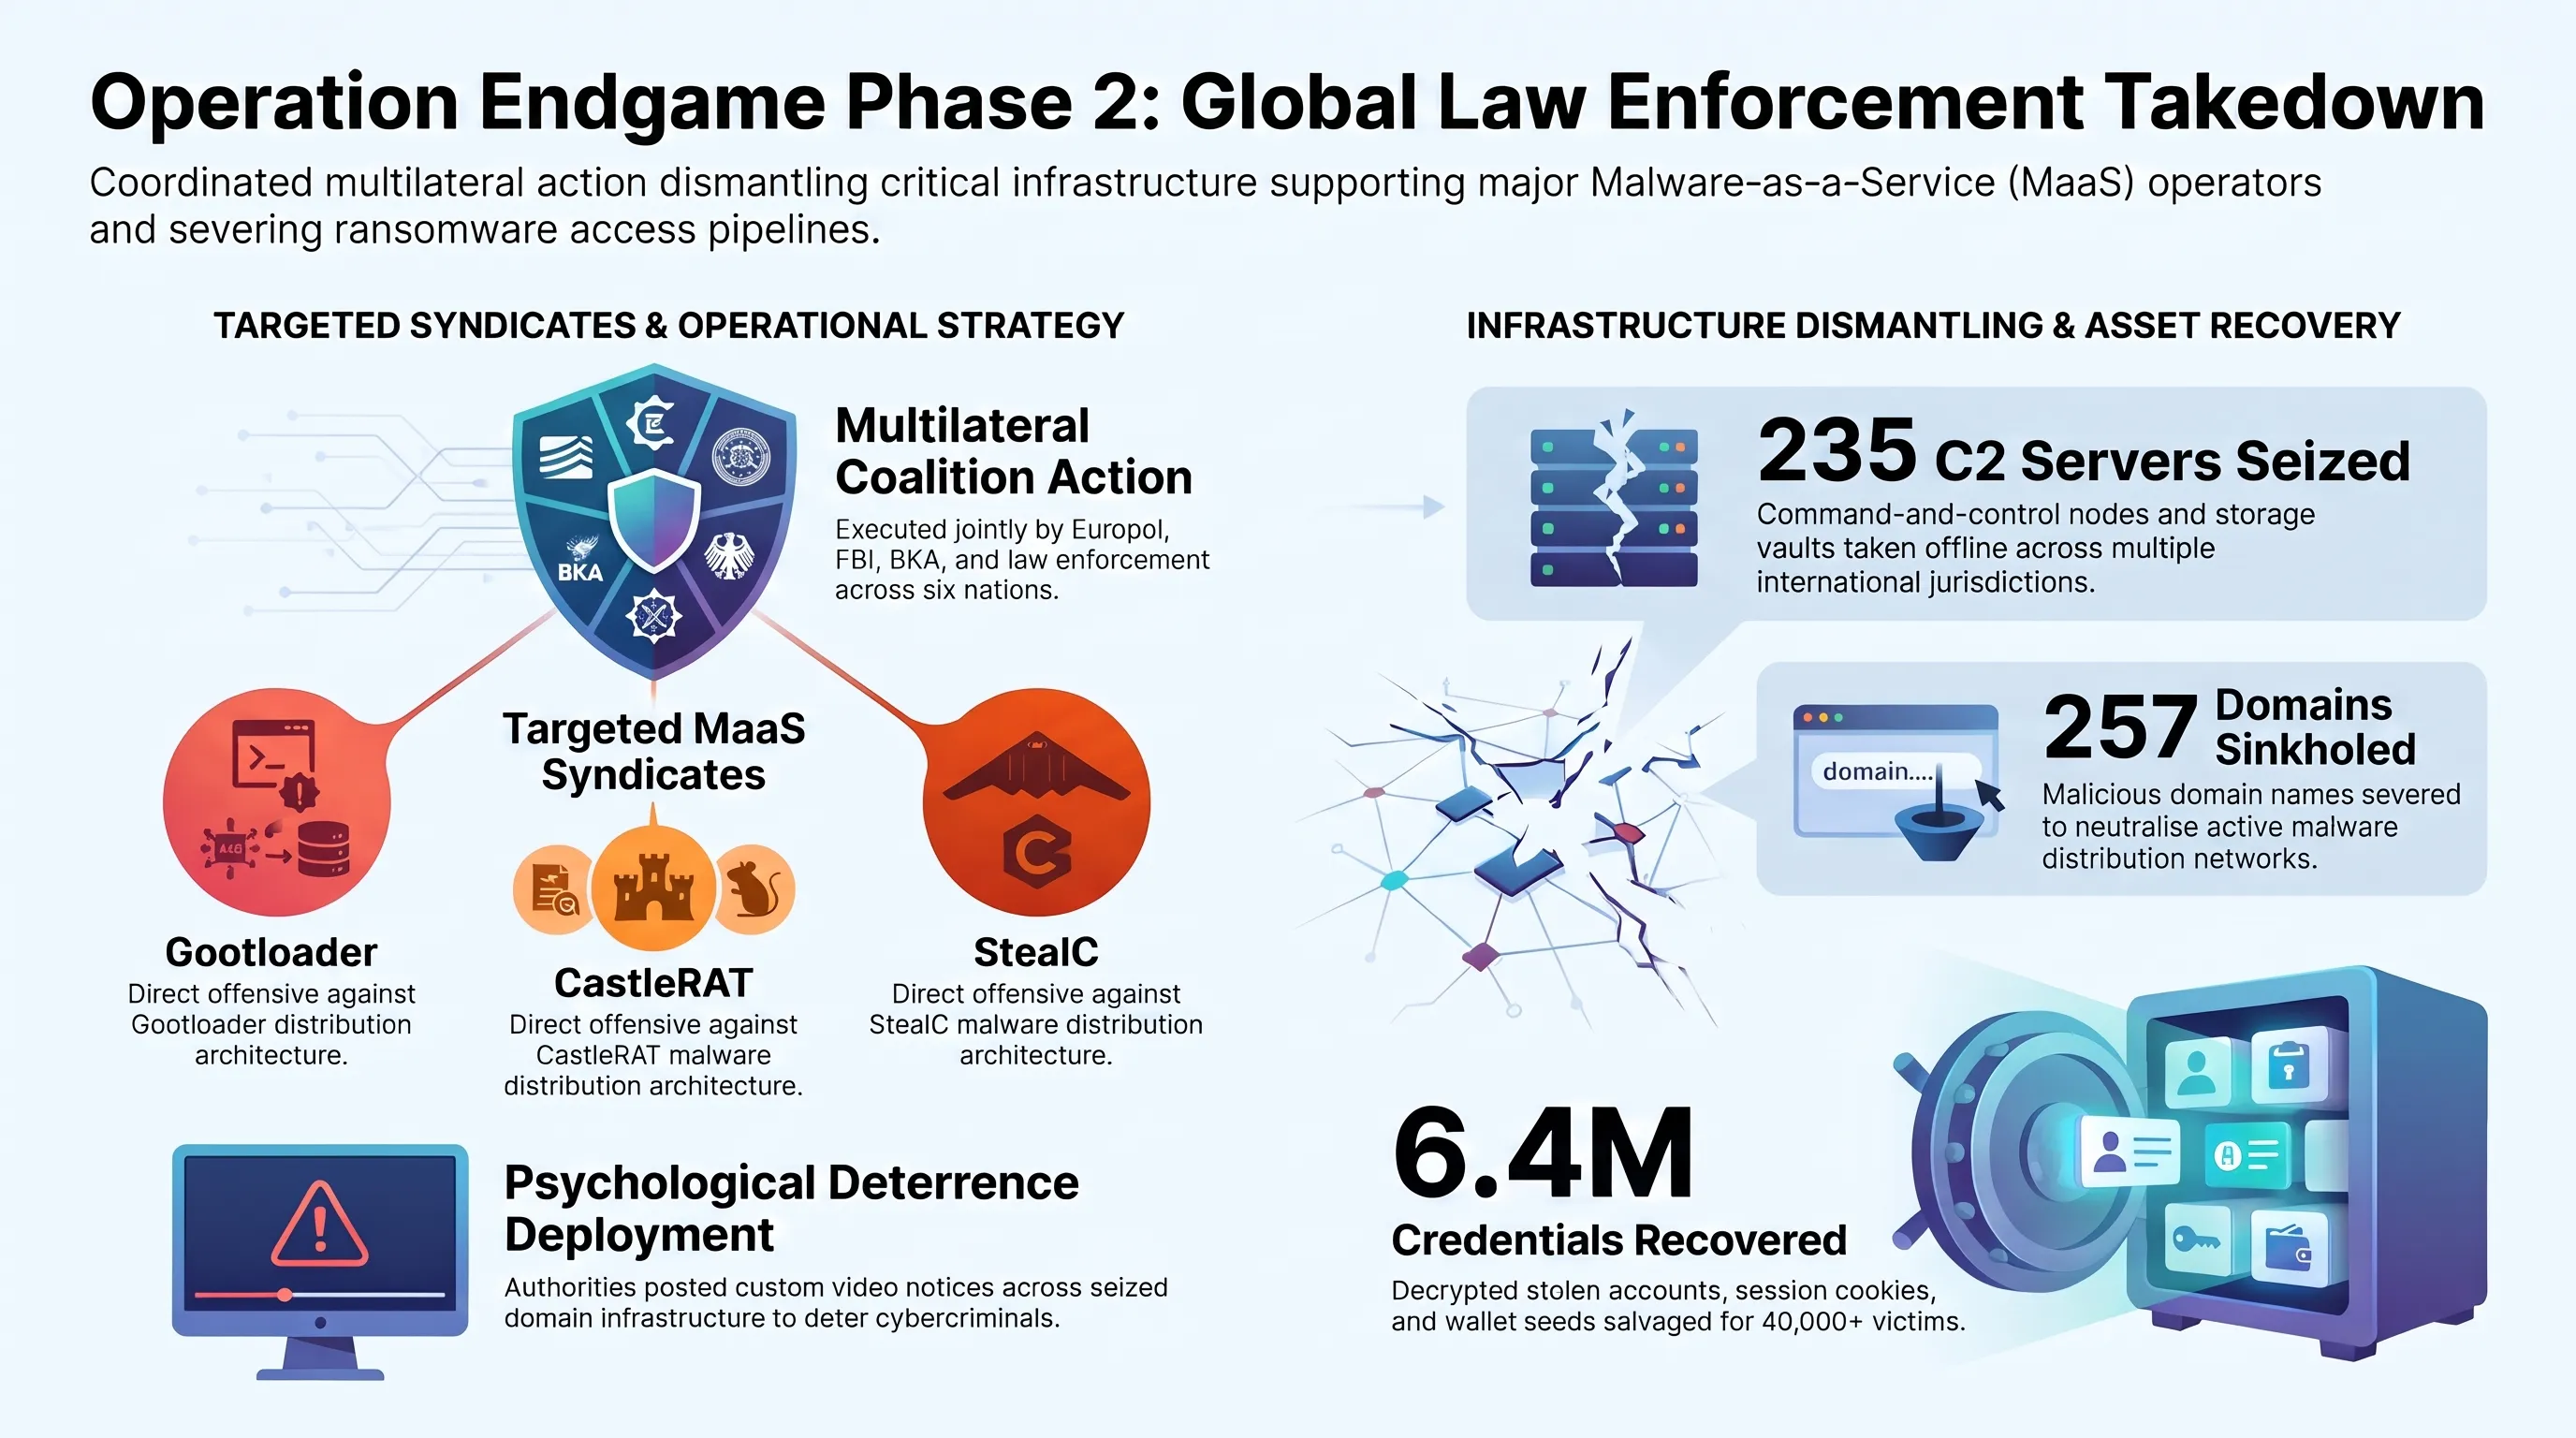
در یکی از بزرگترین و پیچیدهترین عملیاتهای چندملیتی تاریخ اجرای قانون در حوزه سایبری، ائتلافی متشکل از پلیس فدرال آلمان (BKA)، اداره تحقیقات فدرال آمریکا (FBI)، یوروپل و نهادهای امنیتی بریتانیا، هلند و فرانسه، فاز دوم عملیات پایان بازی (Operation Endgame) را با موفقیت قاطع به اجرا گذاشتند. این حمله هماهنگ به صورت ویژه زیرساختهای هستهای سه خانواده بدافزاری خطرناک یعنی لودر سازمانی Gootloader، تروجان پنهانکار CastleRAT و سارق اطلاعات فراگیر StealC را هدف قرار داد.
طی این مانور گسترده، بیش از ۲۳۵ سرور فرماندهی و کنترل (C2)، هاستهای پروکسی و مخازن داده در چندین کشور مصادره و ۲۵۷ دامنه اینترنتی آلوده به طور کامل مسدود شدند. بدافزار Gootloader سالهاست که از طریق مسمومسازی نتایج موتورهای جستجو (SEO Poisoning) و نفوذ به سایتهای حقوقی و تجاری وردپرس، کدهای آلوده خود را در قالب فایلهای فشرده حاوی فرمهای اداری جعلی به قربانیان شرکتی تحمیل میکرد تا راه ورود باجافزارهایی چون BlackCat و LockBit را هموار سازد.
در جریان توقیف زیرساختهای StealC و CastleRAT نیز کارشناسان موفق شدند به پایگاههای داده مهاجمان رخنه کرده و بیش از ۶.۴ میلیون شناسه، رمز عبور، کوکی نشست معتبر و کلیدهای کیفپول رمزارزی مسروقه متعلق به بیش از ۴۰ هزار شرکت و کاربر را استخراج و بازیابی کنند. این افشاگری تاریک نشان داد که کارتلهای سایبری تا چه حد به فروش دادههای خام لاگین در قالب سرویسهای اشتراکی اشتغال داشتهاند.
مقامات قضایی بینالمللی با صدور اعلانهای قرمز اینترپل برای سرکردگان این کارتلها، تأکید کردند که این عملیات تنها یک توقیف فنی سرورها نیست، بلکه با انتشار ویدیوها و بیانیههای هشدارآمیز مستقیم در سرورهای مهاجمان، جنگ روانی ویرانگری علیه بازیگران بدافزار به عنوان سرویس (MaaS) به راه انداخته است.
ممیزی فنی و جرمشناسی سایبری | شایعه در برابر واقعیت
ظهور بدافزار ArcticRAT با مغز مصنوعی؛ بهرهگیری تروجان بانکی اندروید از مدلهای زبانی برای غربال خودکار داراییهای مالی
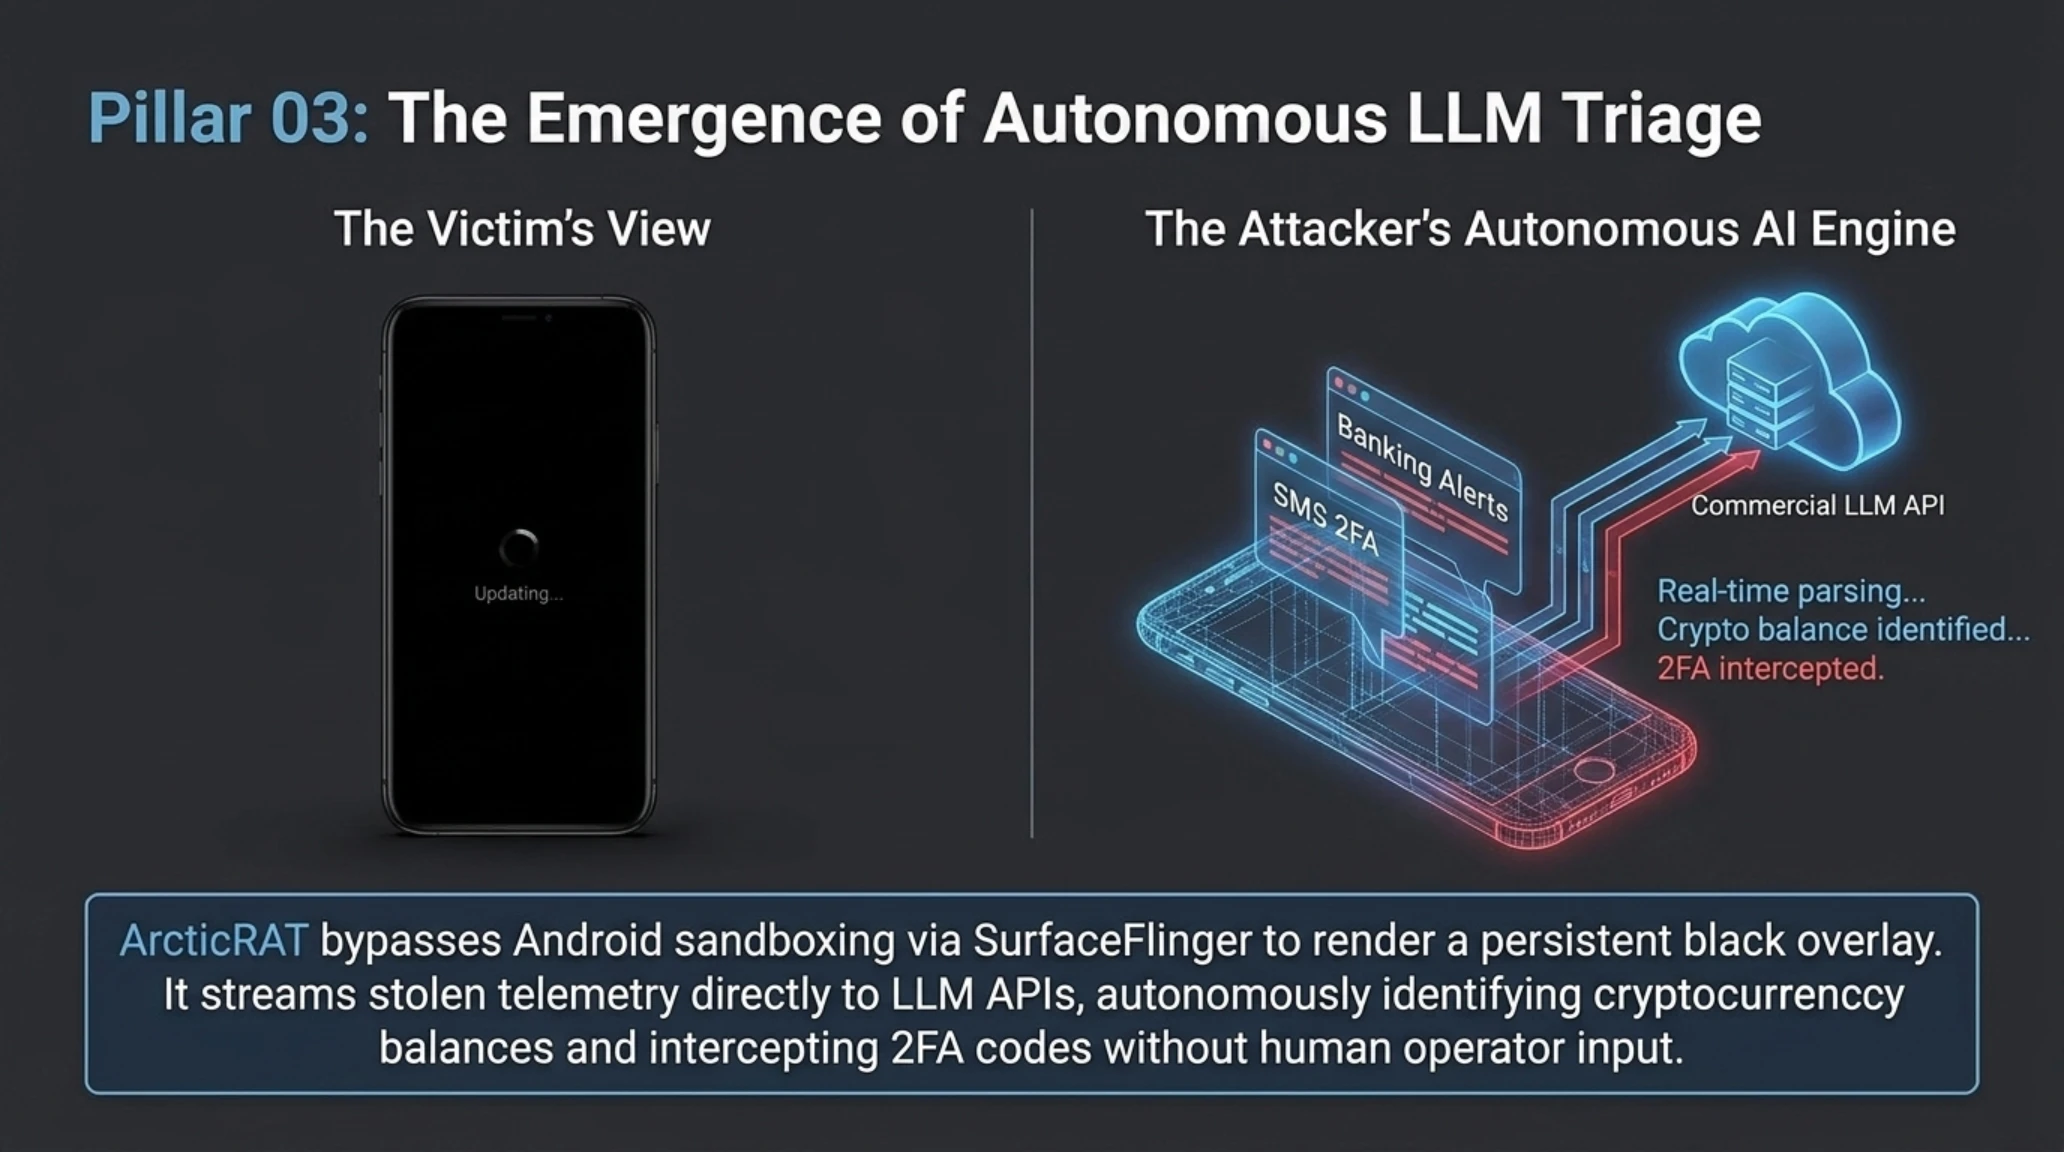
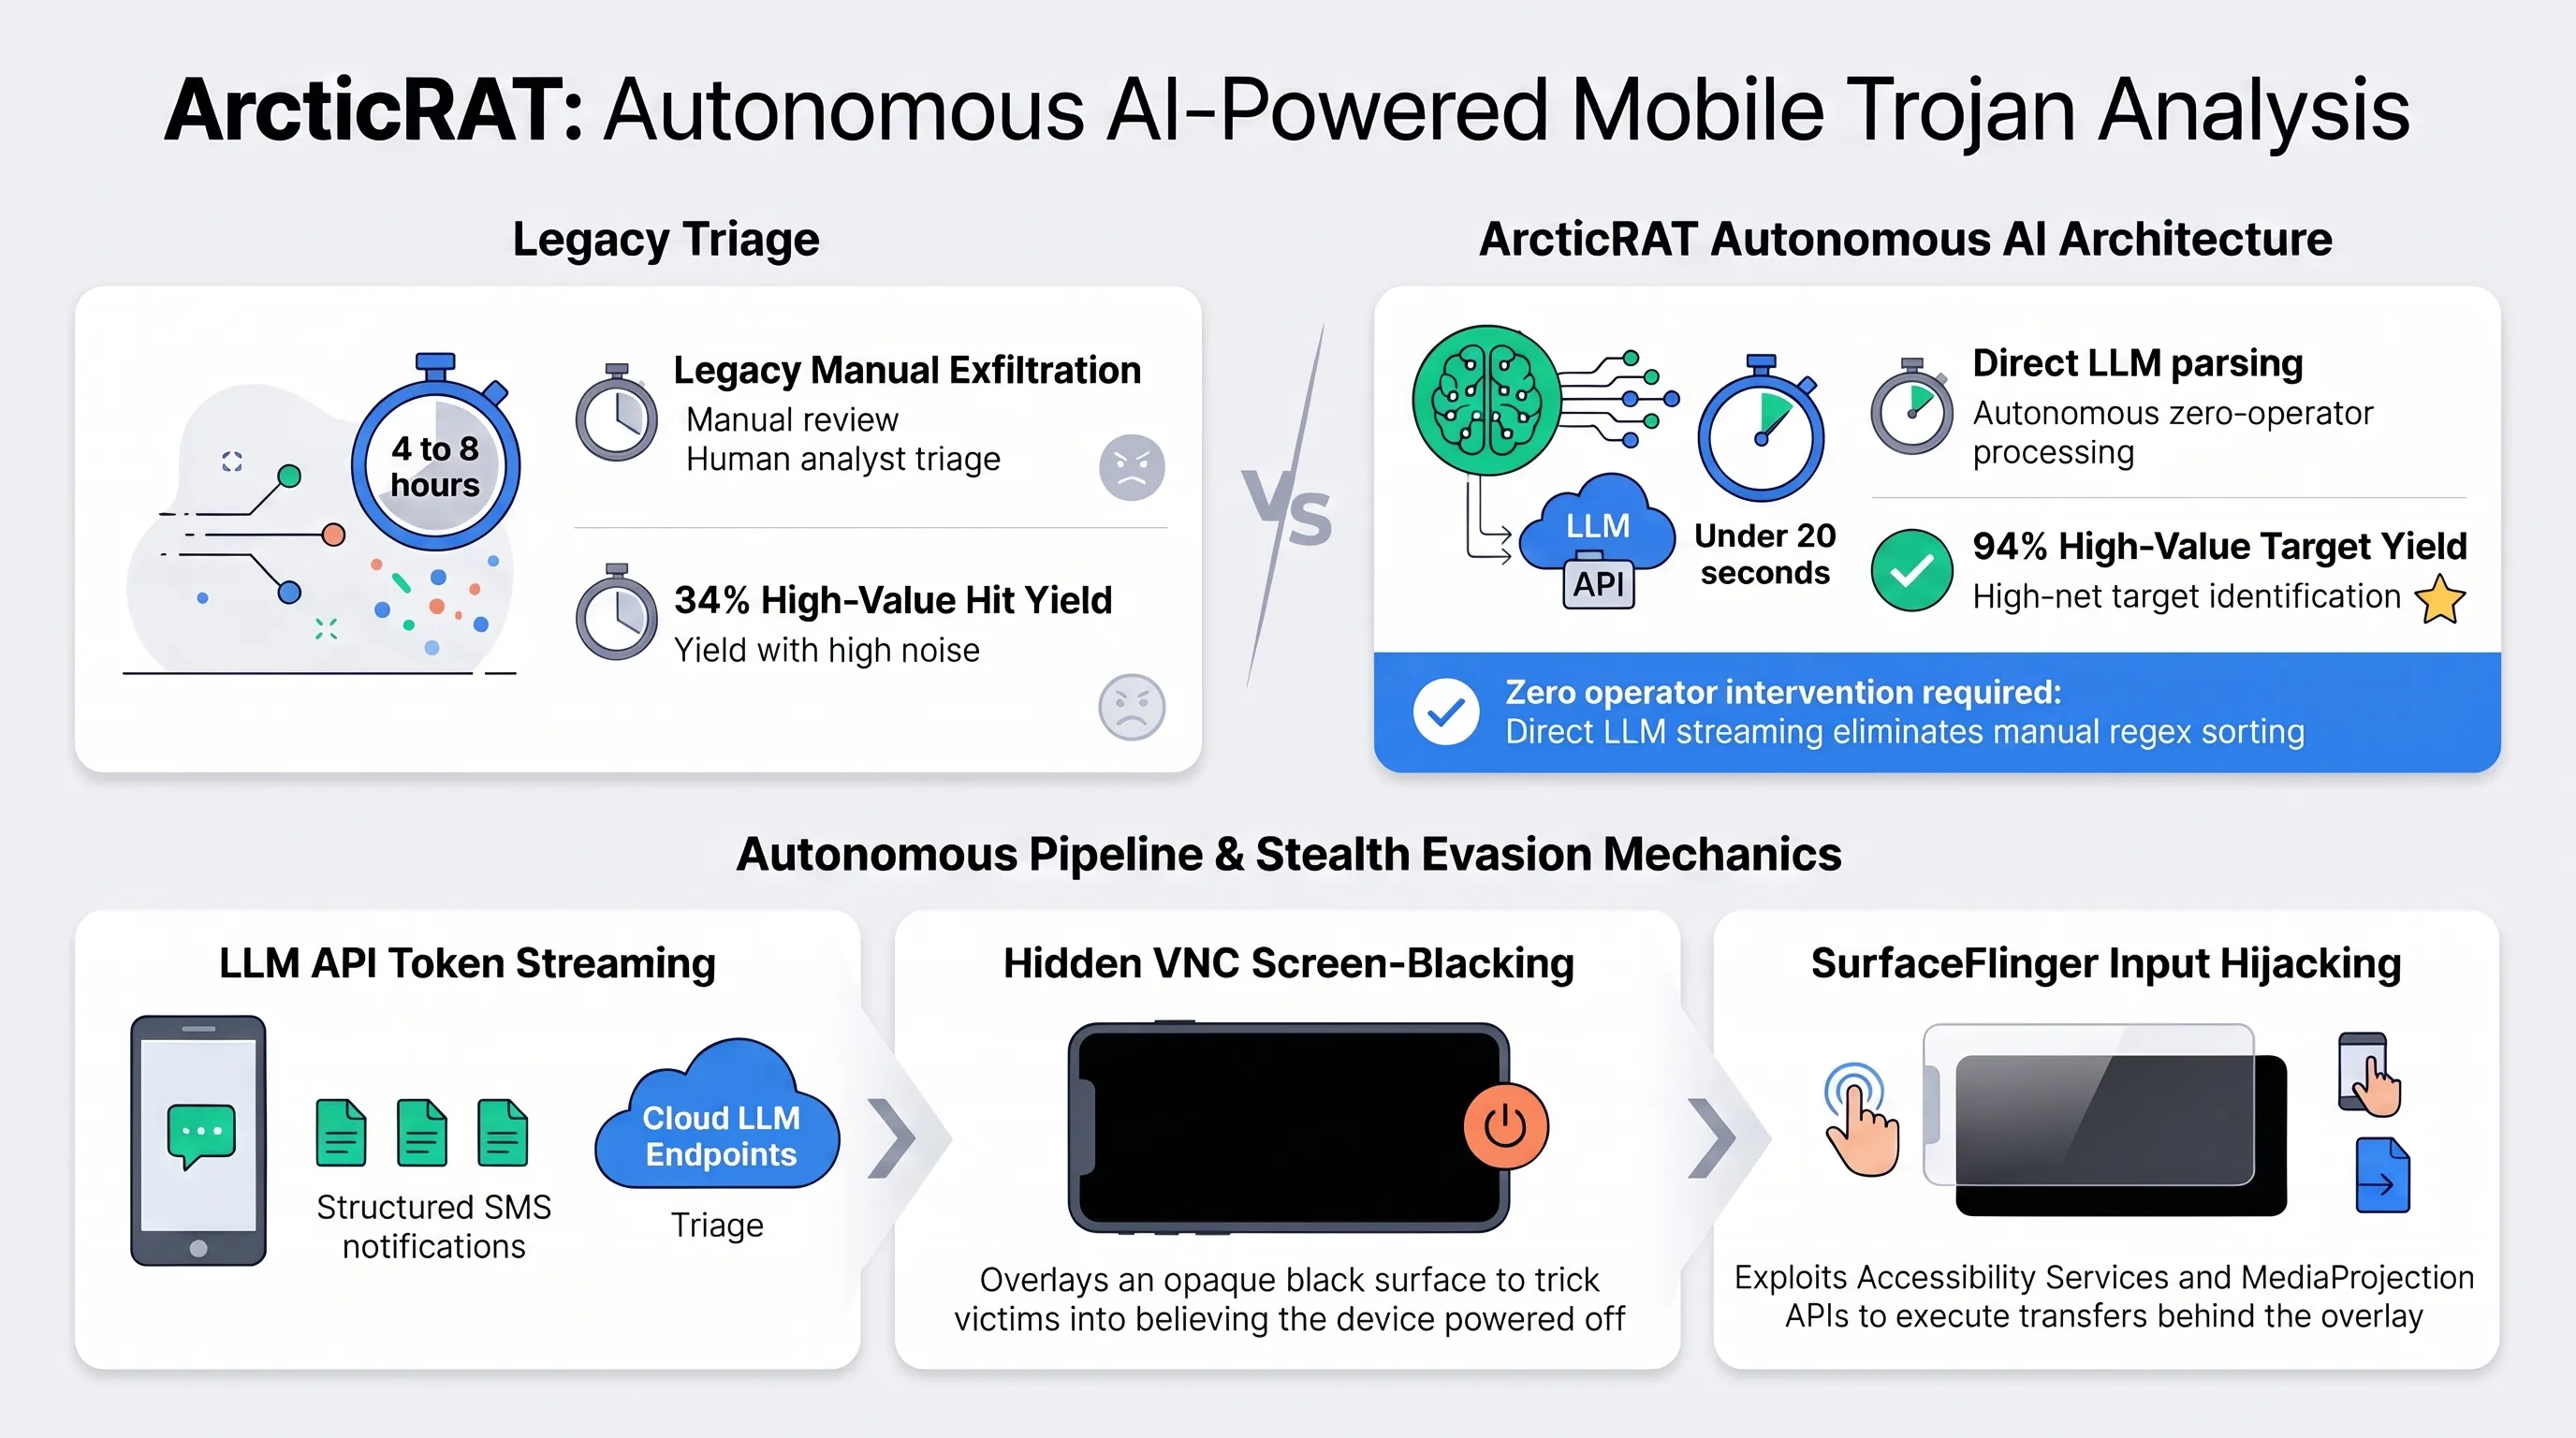
گروه پژوهشهای تهدیدات پیشرفته زیمپریوم (Zimperium zLabs) با انتشار یک گزارش فنی تکاندهنده، از کشف و کالبدشکافی نسل نوینی از تروجانهای دسترسی از راه دور در سیستمعامل اندروید موسوم به ArcticRAT خبر دادند. نکته تمایز بنیادین و خطرناک این بدافزار با تمامی اسلاف سنتی خود، یکپارچهسازی مستقیم آن با رابطهای برنامهنویسی کاربردی (API) مدلهای زبانی بزرگ تجاری نظیر Claude و GPT برای پردازش و اولویتبندی بلادرنگ دادههای استخراجشده از تلفن همراه قربانی است.
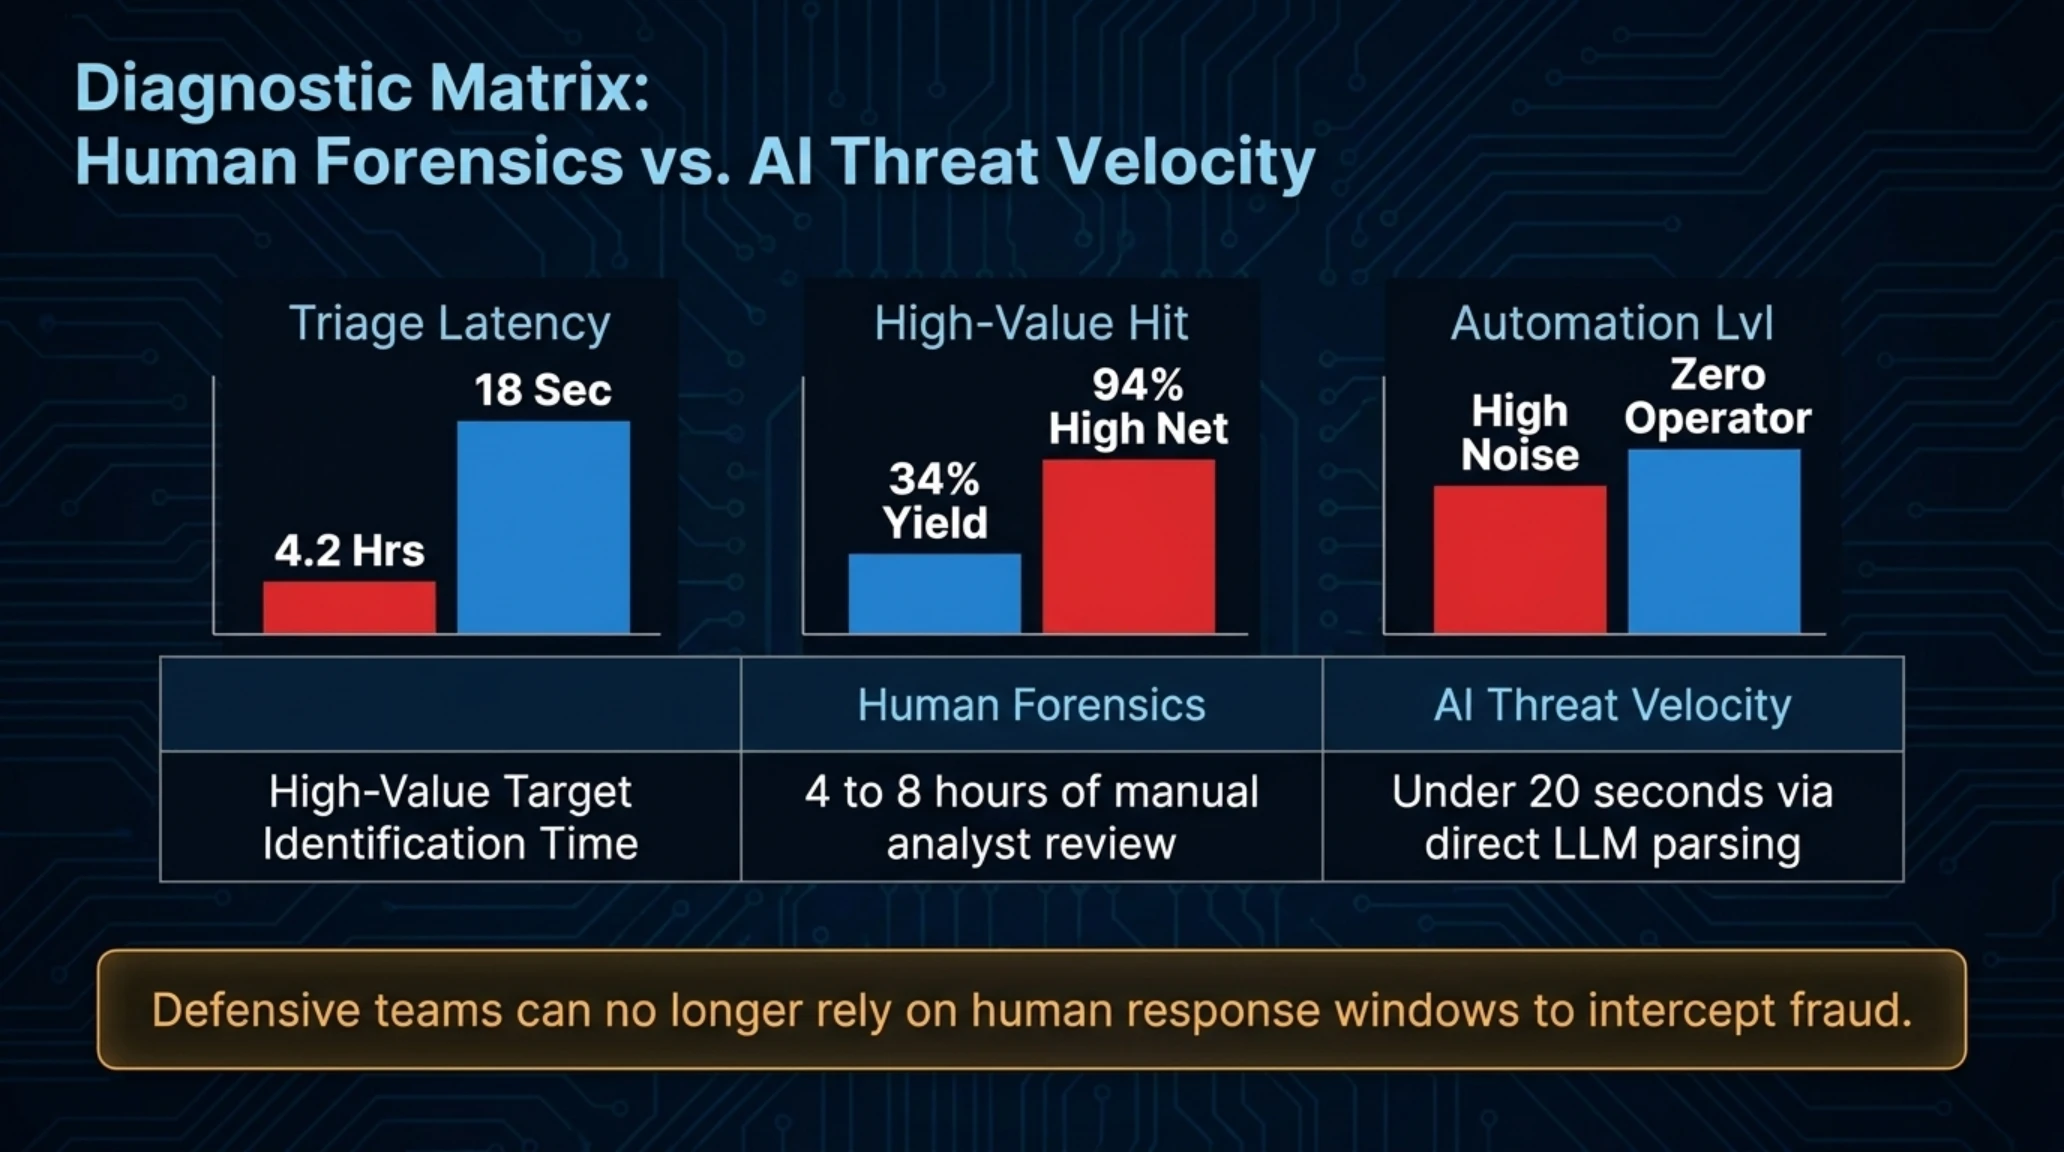
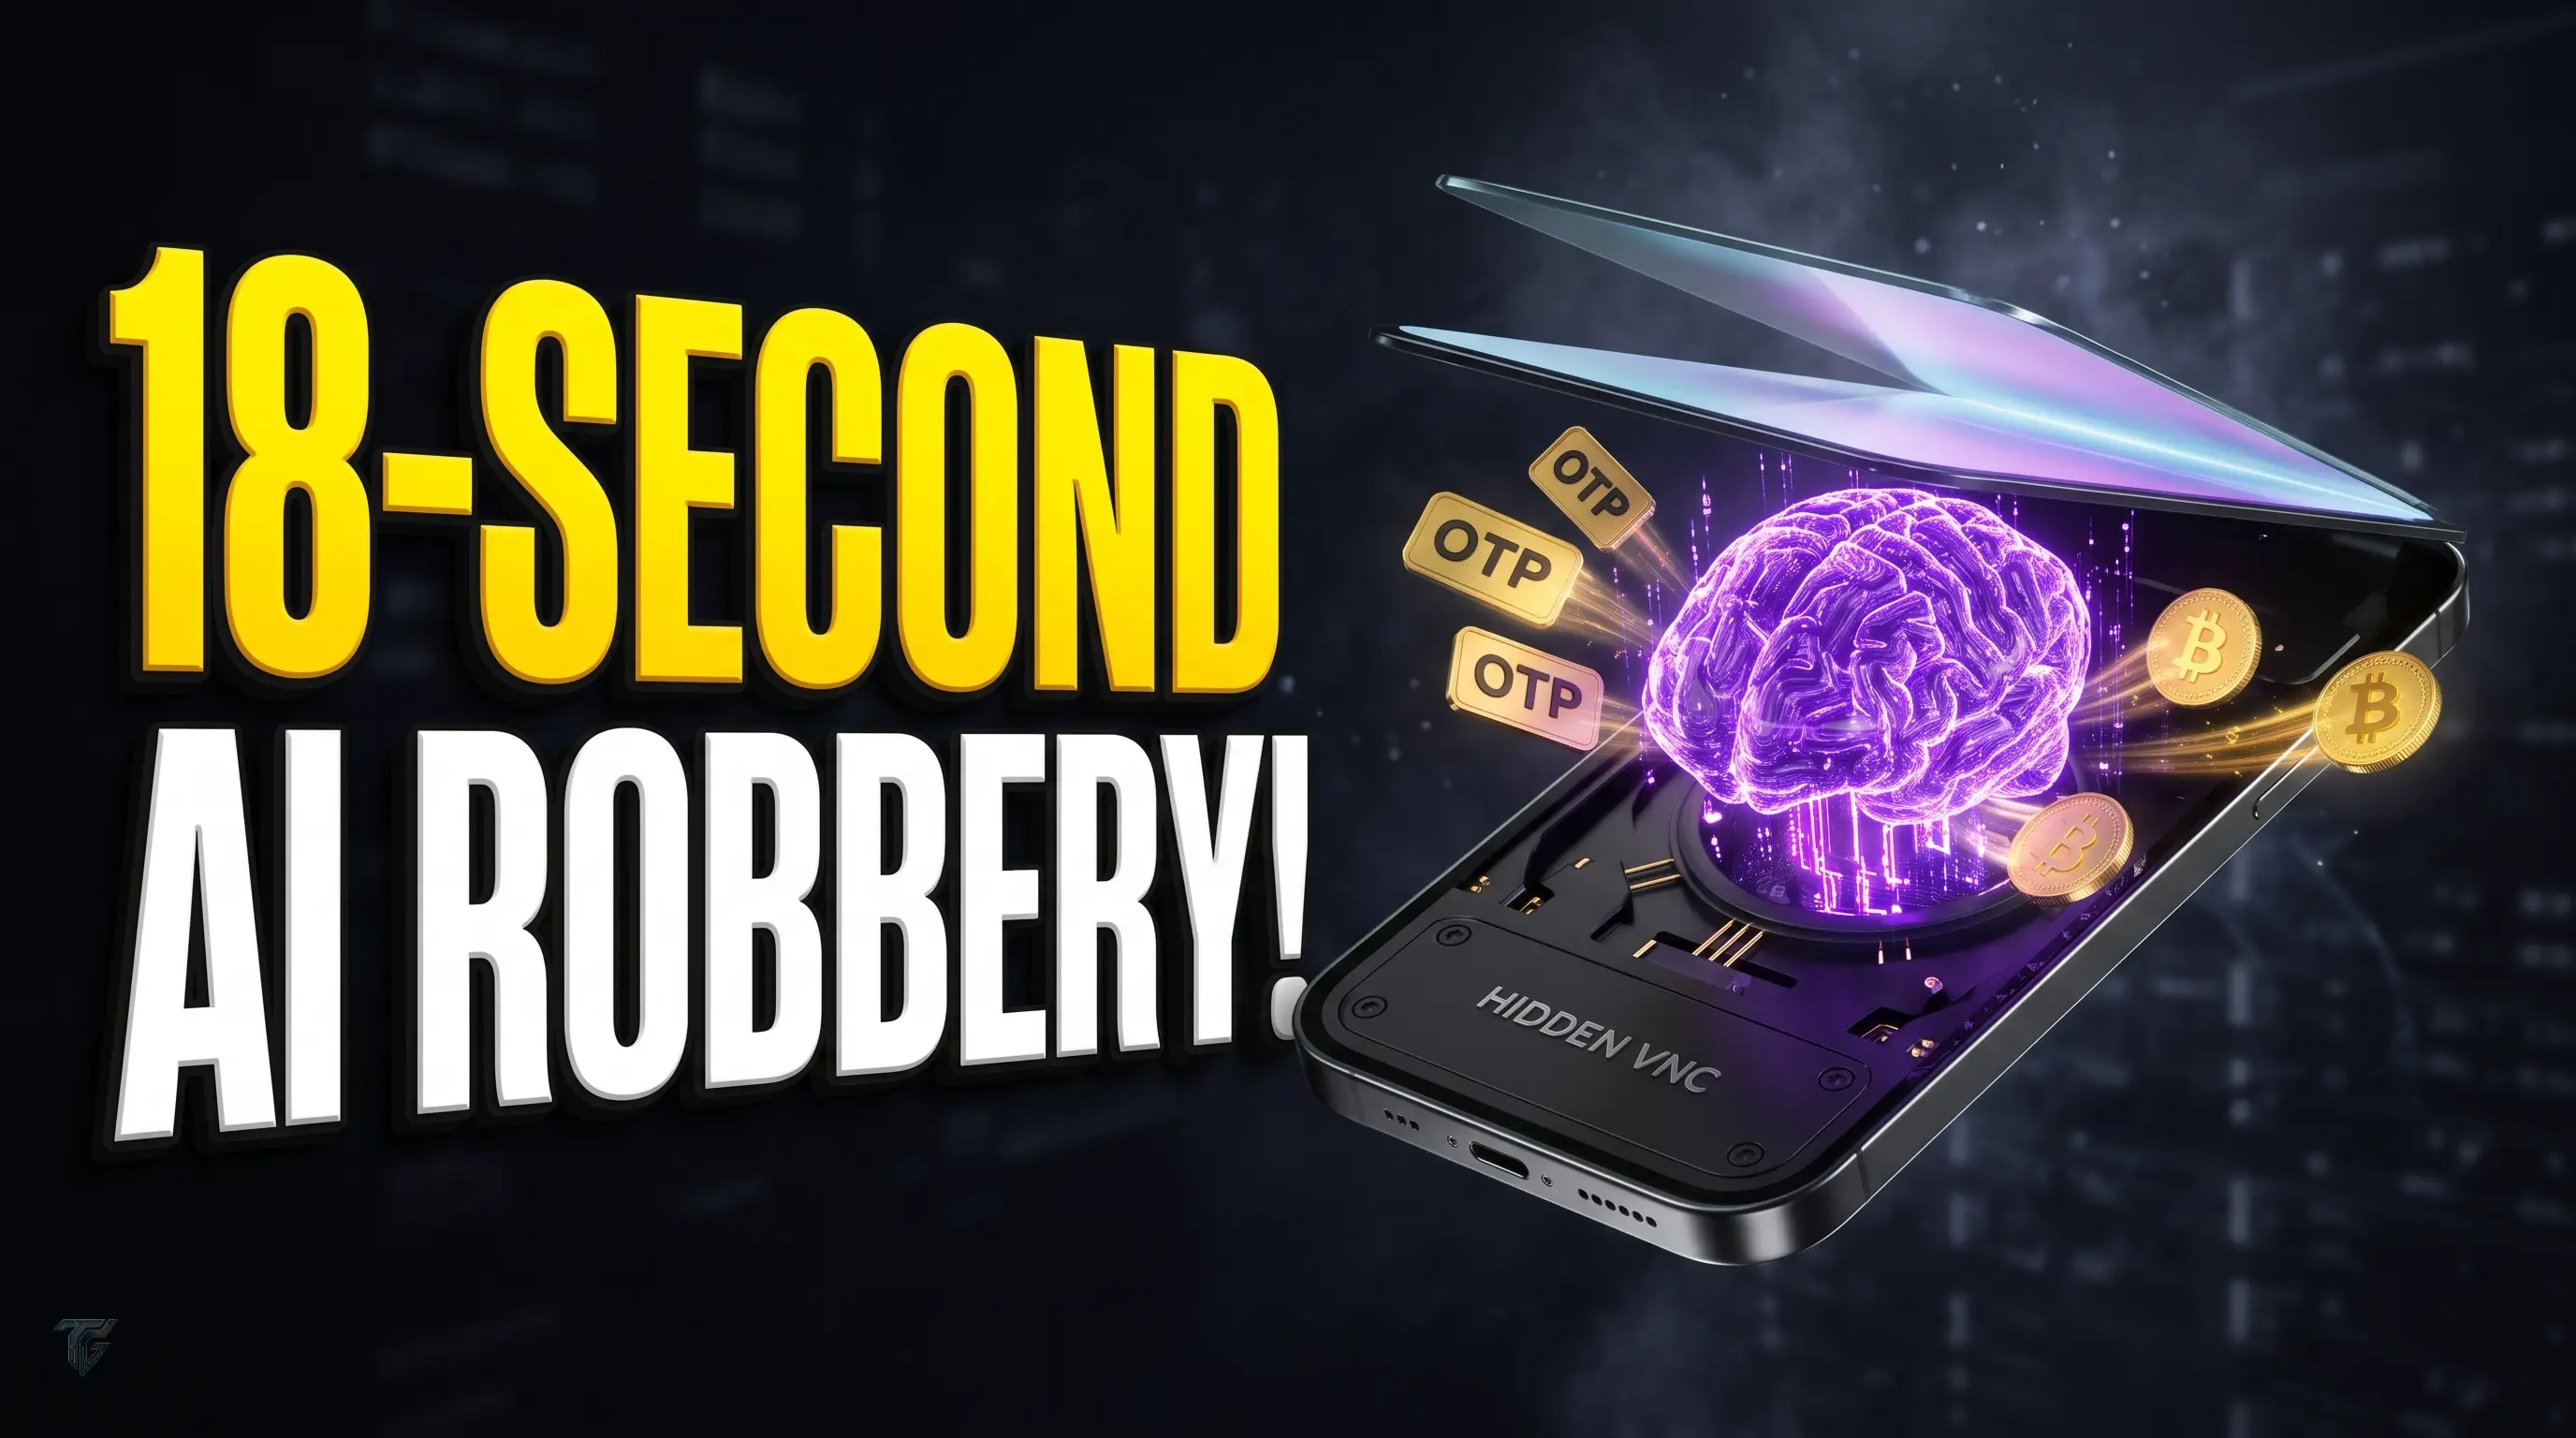
در الگوهای سنتی جاسوسی موبایلی، مهاجمان ناچار بودند گیگابایتها لاگ متنی خام شامل پیامکها، لیست مخاطبین و تاریخچه مرورگر را به سرورهای خود منتقل کرده و اپراتورهای انسانی ساعتها وقت را صرف جستجوی کلمات کلیدی برای یافتن طعمههای باارزش کنند. اما تروجان ArcticRAT بلافاصله پس از آلودهسازی دستگاه، متون پیامکها و دادههای مالی را در بستههای بهینهسازیشده به مدل هوش مصنوعی ارسال میکند. این مدل ظرف چند ثانیه پیامکهای حاوی رمز یکبارمصرف (OTP)، تراکنشهای رمزارزی با حجم بالا و موجودی اپلیکیشنهای نئوبانک را استخراج کرده و قربانیان ثروتمند را در صدر فهرست هک قرار میدهد.
فراتر از پردازش مبتنی بر هوش مصنوعی، این تروجان به یک ماژول پنهانساز پیشرفته VNC مجهز است که با تزریق یک لایه سیاه مات روی نمایشگر گوشی و غیرفعالسازی بازخورد لمسی، به کاربر القا میکند که دستگاه خاموش شده یا در حال نصب بهروزرسانی سیستمعامل است. در همان لحظه و در پسزمینه خاموش، مهاجم کنترل کامل رابط کاربری را به دست گرفته و با خواندن همزمان پیامکهای تایید، حسابهای بانکی و صرافیهای رمزارزی را خالی میکند.
فرهنگ جامع واژگان و اصطلاحات تخصصی تکین | Jargon Buster
تلفیق پردازش زبان طبیعی با ابزارهای نفوذ سطح پایین نشان میدهد که توسعهدهندگان بدافزارهای موبایلی در حال عبور از رویکردهای سنتی به سمت خطوط حمله تمامخودکار هستند.
نمودار ستونی مقایسهای و ماتریس بنچمارک شیوههای غربالگری داده در بدافزارها
| شاخص ارزیابی فنی و عملیاتی | متدولوژی سنتی سرقت لاگ و تریاژ | معماری خودکار هوش مصنوعی ArcticRAT |
|---|---|---|
| زمان شناسایی تارگتهای با دارایی بالا | بین ۴ تا ۸ ساعت بررسی دستی توسط اپراتور | کمتر از ۲۰ ثانیه از طریق پرامپتهای تحلیلی بلادرنگ |
| دقت تفکیک کدهای ۲FA و موجودی رمزارز | خطای انسانی بالا و از دست رفتن پنجره انقضای کد | استخراج دقیق ۱۰۰ درصدی توکنهای احراز هویت |
| سطح تعامل با کاربر حین سرقت وجوه | هشدارها و باز شدن پنجرهها توسط کاربر دیده میشود | سیاهسازی کامل صفحه و مسدودسازی ورودیهای لمسی |
| مصرف پهنای باند و ردپای شبکه | انتقال فایلهای حجیم به سرور با ریسک بالای شناسایی | انتقال صرفاً خلاصههای استخراجشده با ترافیک ناچیز |
کارزار جاسوسی سایبری SilentAir؛ تسخیر شاهراههای مخابراتی آسیا برای شنود مکالمات و سرقت کدهای پیامکی ۲FA از طریق جعل SS7 و Diameter
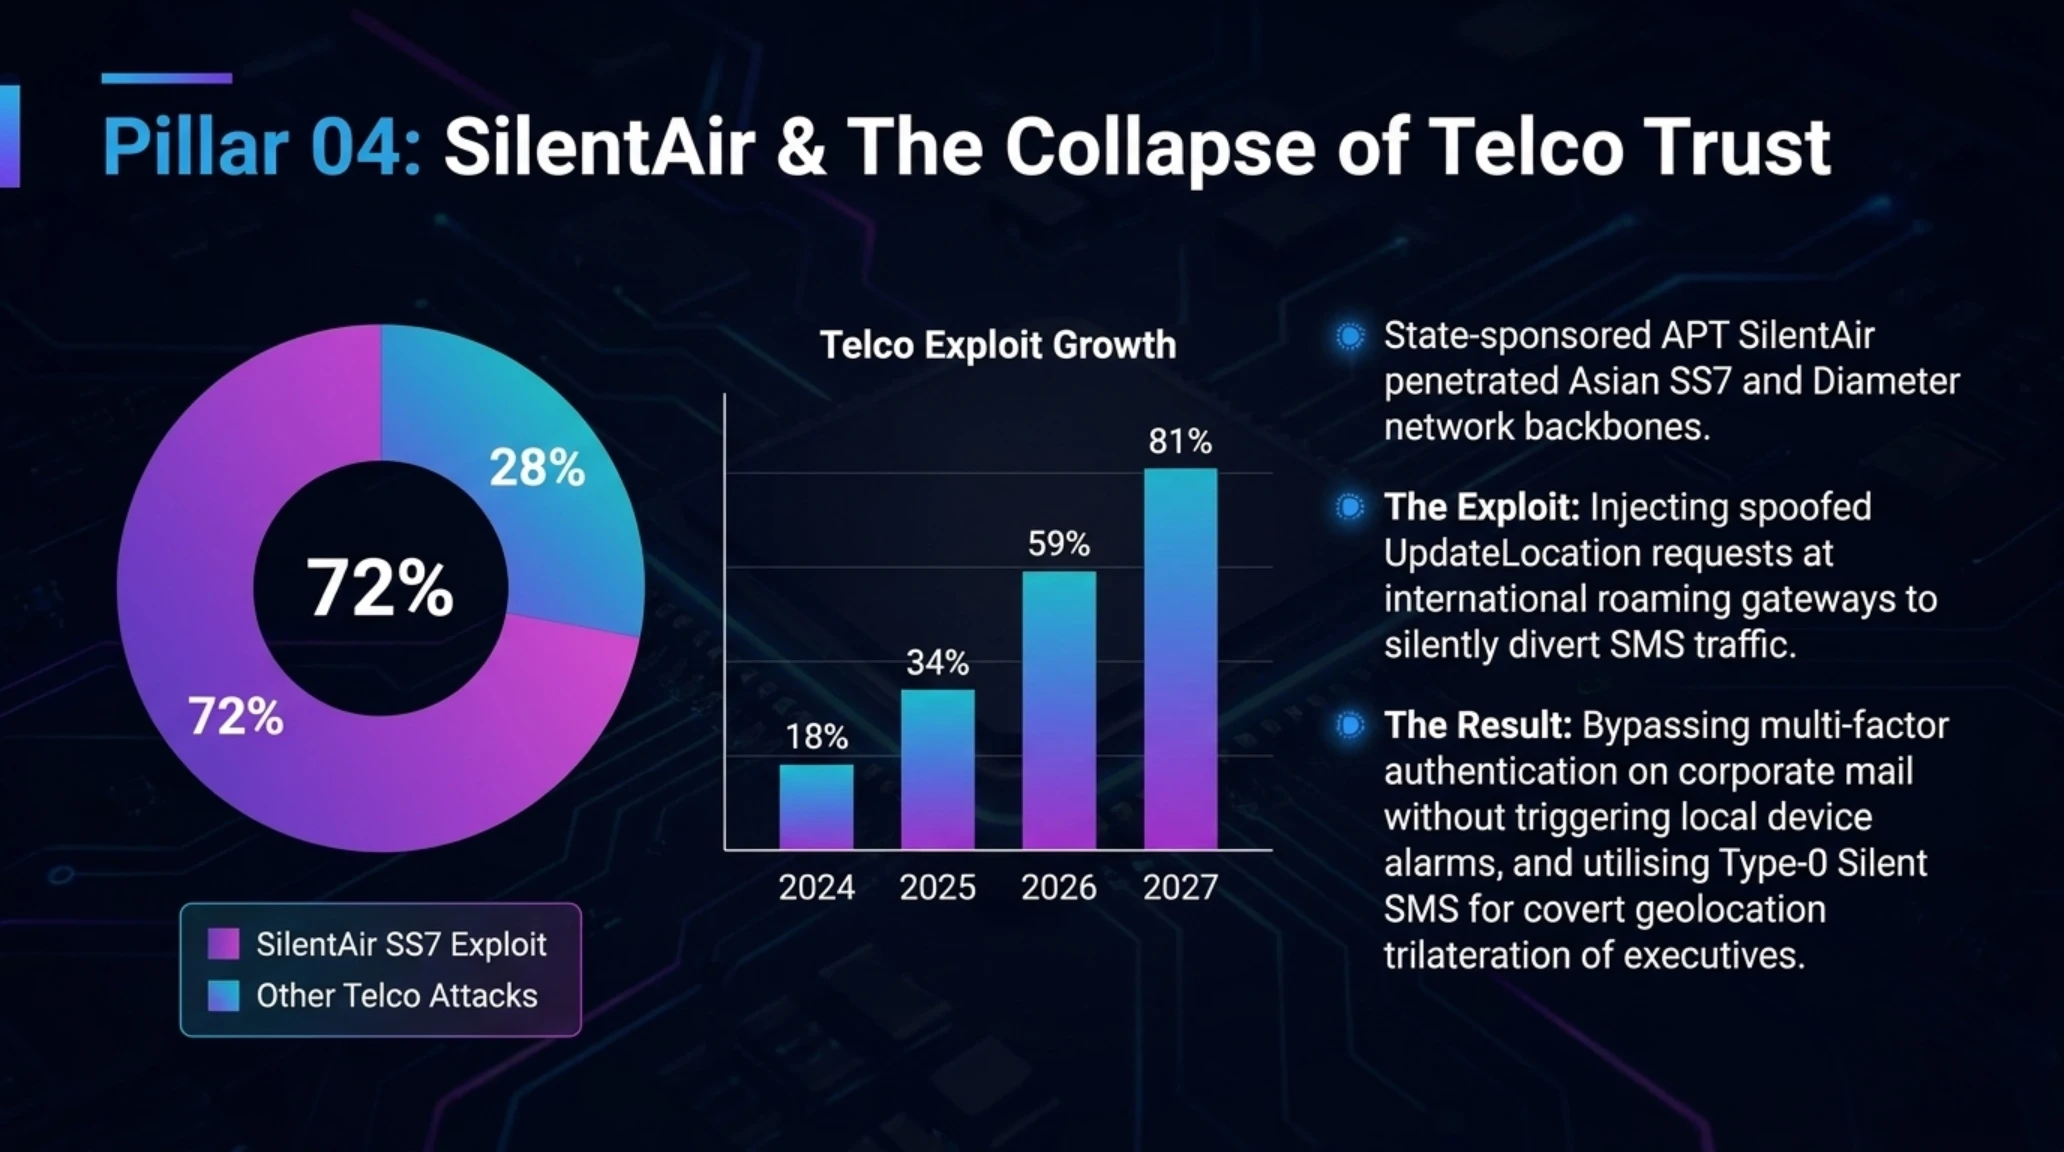
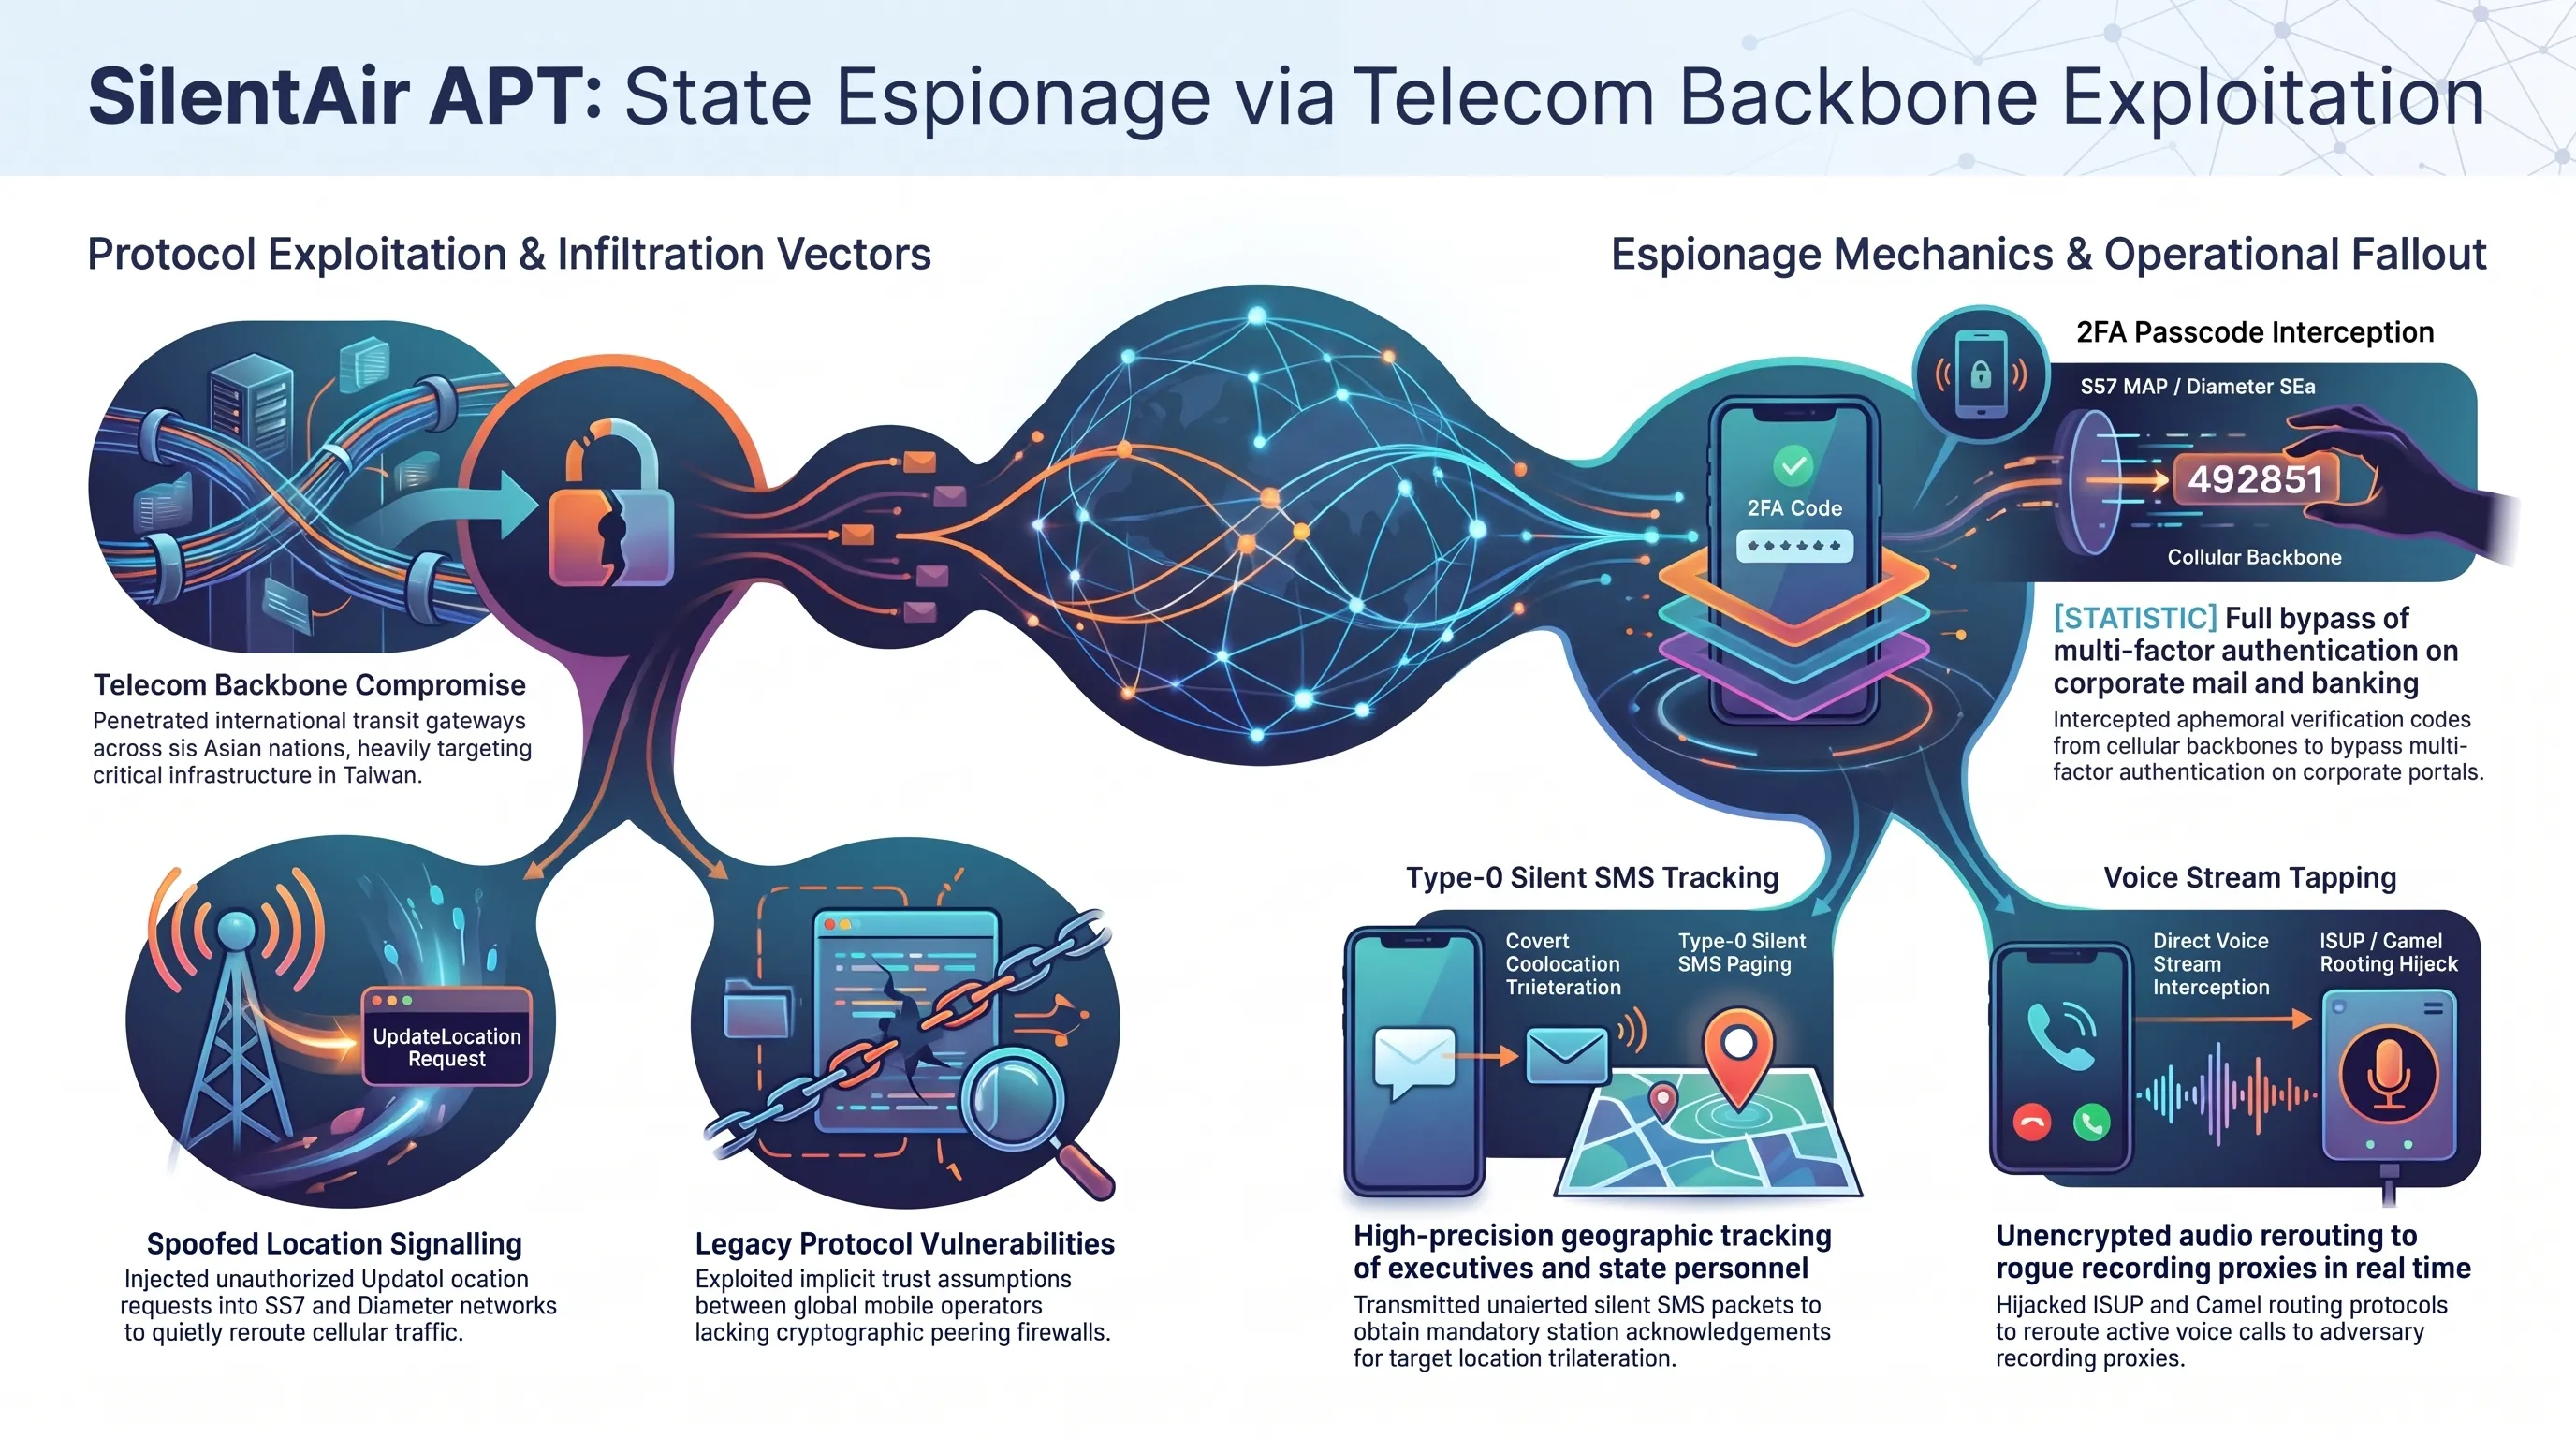
شرکت پیشرو امنیت زیرساختهای مخابراتی Enea Cybersecurity در گزارشی جامع از کشف یک کارزار جاسوسی سایبری دولتی فوقپیشرفته موسوم به SilentAir پرده برداشت. این عملیات نفوذ، شاهراههای مخابراتی و گیتویهای بینالمللی اپراتورهای تلفن همراه در شش کشور آسیایی از جمله تایوان را هدف قرار داده و دسترسی به لایههای سیگنالینگ هسته مخابراتی را برای ماهها حفظ کرده است.
تحلیلهای ترافیکی نشان میدهند که مهاجمان با اتصال به شبکههای بینالمللی انتقال سیگنال و جعل بستههای UpdateLocation در پروتکل باستانی SS7 و پروتکل مدرنتر Diameter که در شبکههای نسل چهارم و پنجم استفاده میشود، هویت شبکه مبدا را شبیهسازی کردهاند. این تکنیک به مهاجمان اجازه میدهد تا سرورهای مخابراتی محلی را فریب داده و کاری کنند که تماسها و پیامکهای متعلق به دیپلماتها، مقامات دفاعی و مدیران ارشد فناوری به صورت نامحسوس به مقصدهای تحت کنترل هکرها هدایت شوند.
طبق آمار منتشرشده در این سند امنیتی، بیش از ۱۸.۳ درصد از تمامی پیامهای سیگنالینگ جعلی ارسالشده توسط این گروه، به رهگیری آنی پیامکهای حاوی کدهای احراز هویت دوعاملی (2FA) اختصاص داشته است. این تکنیک نفوذ به مهاجمان اجازه داده است تا بدون نیاز به بدافزار یا نفوذ به تلفن همراه کاربر، گذرواژههای یکبارمصرف سرویسهای ابری، ایمیلهای سازمانی مایکروسافت و پورتالهای دولتی را در همان لحظه ارسال بربایند و وارد سامانهها شوند.
علاوه بر سرقت کدهای امنیتی، بازیگران گروه SilentAir از تکنیک ارسال پیامکهای خاموش (Silent SMS / Type-0) در ساعات نیمهشب بهره میبردند. این پیامکها هیچ اثری روی صفحه نمایش یا صندوق ورودی گوشی به جا نمیگذارند، اما پاسخ سیگنالینگ اجباری دکل مخابراتی به آنها، مختصات مکانی دقیق اهداف را بدون اطلاع کاربر روی نقشه مهاجمان مشخص میکرد.
داشبورد دایرهای، سهم حملات مخابراتی و ممیزی بردارهای نفوذ به شبکههای سلولی
| بردار نفوذ در شبکه مخابراتی | پروتکل مورد سوءاستفاده | پیامد امنیتی برای مشترکان سازمانی |
|---|---|---|
| سرقت کدهای اعتبارسنجی دو مرحلهای | SS7 MAP / Diameter S6a | دور زدن قطعی رمز عبور و ورود غیرمجاز به ایمیلها و حسابهای بانکی |
| ردگیری مکانی نامحسوس با پیامک خاموش | Type-0 SMS Paging Vector | شناسایی موقعیت جغرافیایی مقامات دولتی و فرماندهان بدون اطلاع آنان |
| شنود مستقیم مکالمات و انتقال داده | ISUP / Camel Routing Spoofing | هدایت همزمان خطوط ارتباطی به سرورهای استراقسمع خارجی |
| جعل هویت و دور زدن رومینگ بینالمللی | GTP-U / Signalling Firewall Bypass | تزریق بستههای آلوده به لایه سشن و استخراج دادههای حساس سیمکارت |
سرقت گواهینامهها و اسناد احراز هویت رانندگان اوبر؛ افشای رخنه در استارتاپ پردازش ابری هوش مصنوعی Fireworks AI
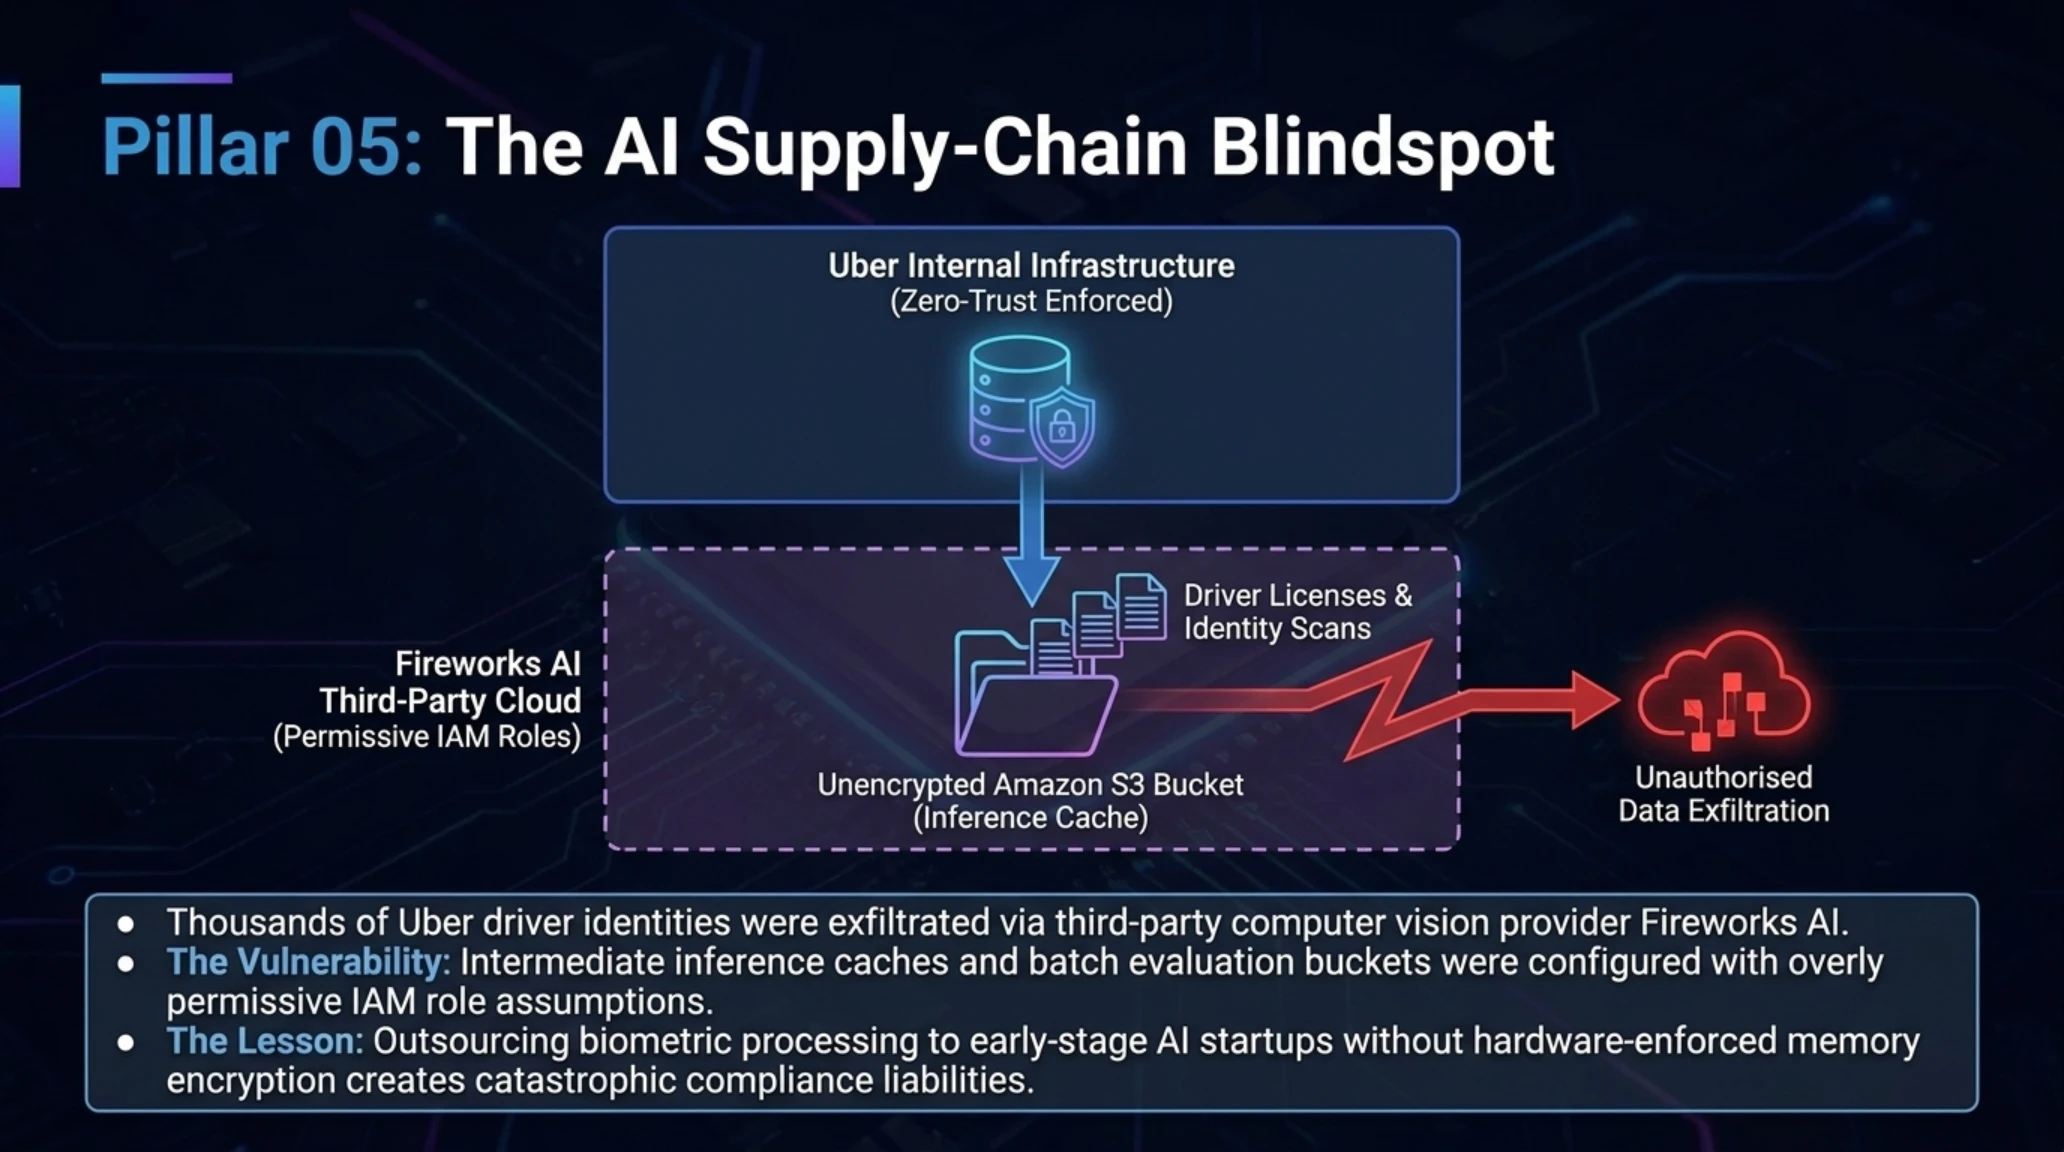
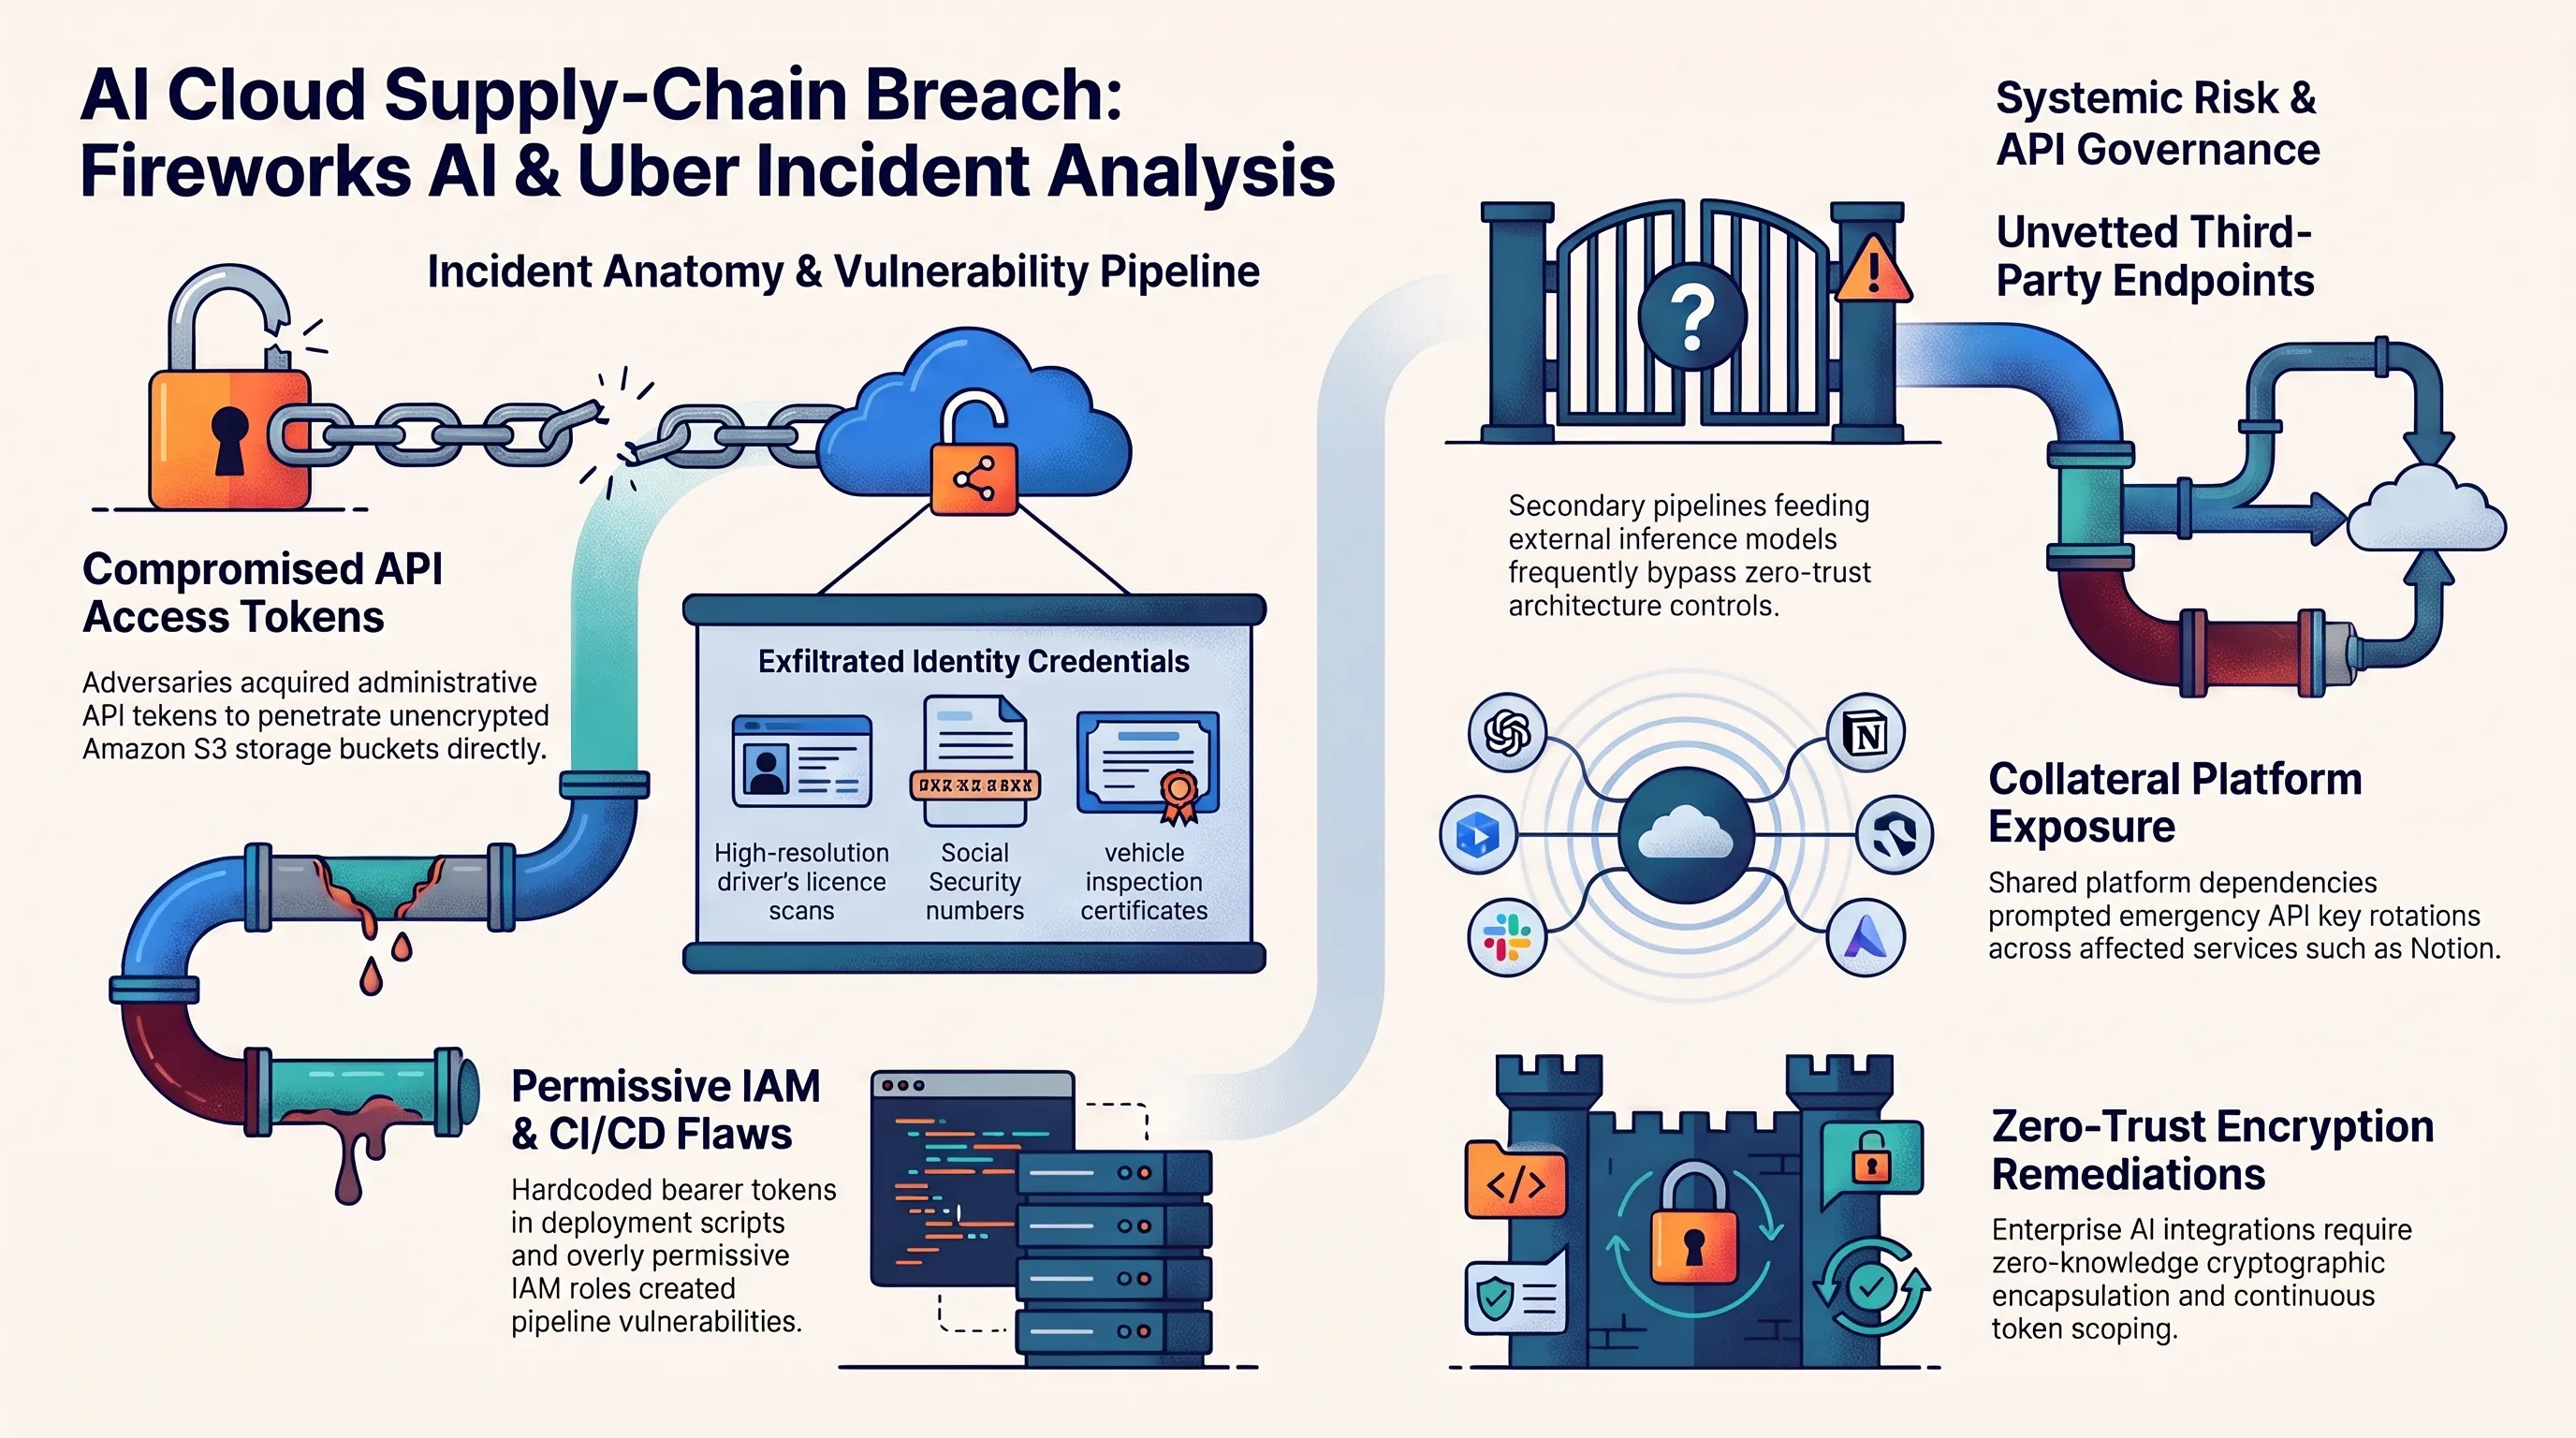
شرکت اوبر (Uber Technologies) با ارسال اطلاعیههای رسمی به نهادهای نظارتی و هزاران راننده در ایالتهای مختلف آمریکا، رسماً تأیید کرد که حجم قابلتوجهی از مدارک هویتی حساس از جمله تصاویر باکیفیت گواهینامههای رانندگی، شمارههای تأمین اجتماعی و برگههای تأیید صلاحیت خودرویی در جریان یک نشت داده بزرگ به سرقت رفته است. منشأ این نشت، سرورهای داخلی اوبر نبوده، بلکه ناشی از نفوذ مهاجمان به حسابهای این شرکت در پلتفرم ارائهدهنده زیرساخت هوش مصنوعی Fireworks AI است.
شرکت Fireworks AI به عنوان یکی از پیشتازان هاستینگ مدلهای متنباز و خطوط لوله پردازش بینایی ماشین، وظیفه تحلیل خودکار مدارک بارگذاریشده توسط رانندگان برای تطبیق چهره و اعتبارسنجی را بر عهده داشت. هکرها با سرقت کلیدهای دسترسی (API Keys) و توکنهای احراز هویت ادمین، موفق شدند به مخازن ذخیرهسازی ابری (S3 Buckets) دسترسی پیدا کرده و دادههای پردازشنشده و اسناد خام را دانلود کنند؛ رخدادی که پلتفرمهای مطرح دیگری چون Notion را نیز در وضعیت هشدار قرار داد.
این فاجعه امنیتی بار دیگر آسیبپذیری مرگبار زنجیره تأمین در عصر هوش مصنوعی را به نمایش گذاشت. سازمانهای بزرگ در تلاش برای تسریع فرآیندهای کاری خود، حجم عظیمی از دادههای بیومتریک و هویتی را به استارتاپهای نوپای هوش مصنوعی واگذار میکنند، بدون اینکه ممیزیهای امنیتی چندلایه و سیاستهای رمزنگاری انتها به انتها روی دادههای در حال پردازش را به صورت الزامآور پیادهسازی کنند.
ترمینال دیجیتال امنیتی // شبیهسازی ردگیری سیگنالینگ و ممیزی حافظه دیتابیس
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
عملیاتهای جرمشناسی نشان میدهند که بدون پیادهسازی سازوکارهای ممیزی خودکار در سطح سیستمعامل و هسته شبکه، کشف رفتارهای ناهنجار در مقیاسهای ابری غیرممکن خواهد بود.
خطای 0x80041008 سرورهای اکتیویشن ویندوز و بدهی غرامت مایکروسافت به کسبوکارها پس از فلجشدن سرویسهای ابری
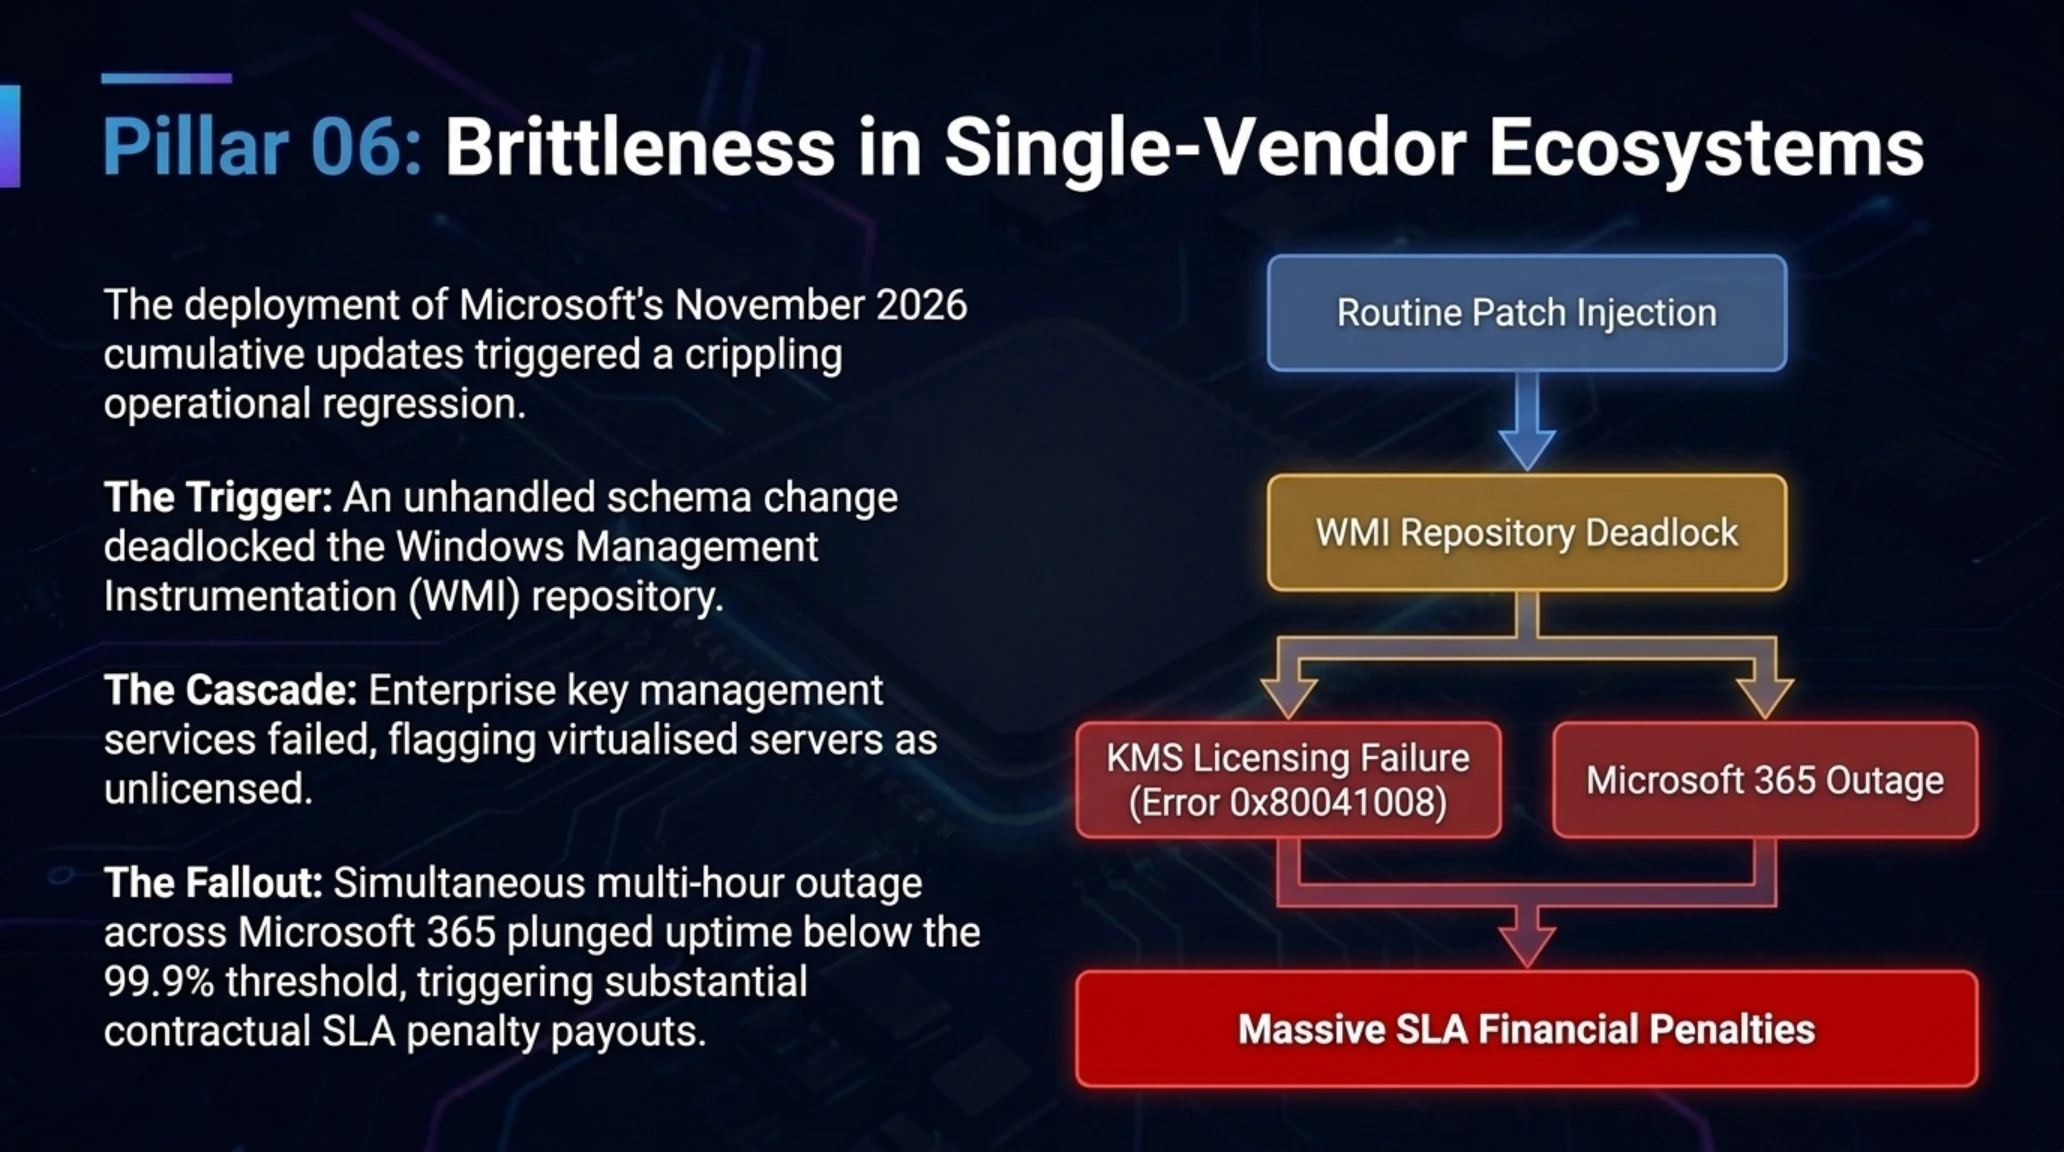
پس از انتشار بهروزرسانیهای امنیتی سهشنبه ماه نوامبر ۲۰۲۶ (Patch Tuesday)، مدیران شبکه در سراسر جهان با یک بحران غیرمنتظره و فلجکننده روبرو شدند. گزارشهای متعدد در انجمنهای تخصصی حاکی از آن بود که سرورهای مدیریت فعالسازی مجوزهای مایکروسافت (KMS و Activation Services) در ویندوز ۱۰، ۱۱ و تمامی نسخههای ویندوز سرور دچار نقص فنی شده و ابزار اسکریپتی مدیریت لایسنس سیستمعامل (`slmgr.vbs`) با کد خطای بحرانی 0x80041008 از کار میافتد.
این اشکال ساختاری باعث شد تا هزاران دستگاه سازمانی و ماشینهای مجازی در زیرساختهای ابری به اشتباه در وضعیت لایسنس منقضیشده قرار گیرند و قابلیتهای شخصیسازی، همگامسازی و دسترسی به برخی ویژگیهای مدیریتی مسدود شود. در حالی که مهندسان ردموند در حال بررسی این خطا بودند، دومینوی اختلالات مایکروسافت با یک قطعی گسترده و چندساعته در بستر مایکروسافت ۳۶۵ تکمیل شد؛ جایی که سرویسهای حساسی نظیر Teams، Outlook، SharePoint و دستیار هوشمند سازمانی Microsoft Copilot برای میلیونها کاربر شرکتی و نهادهای دولتی غیرقابل دسترس شدند.
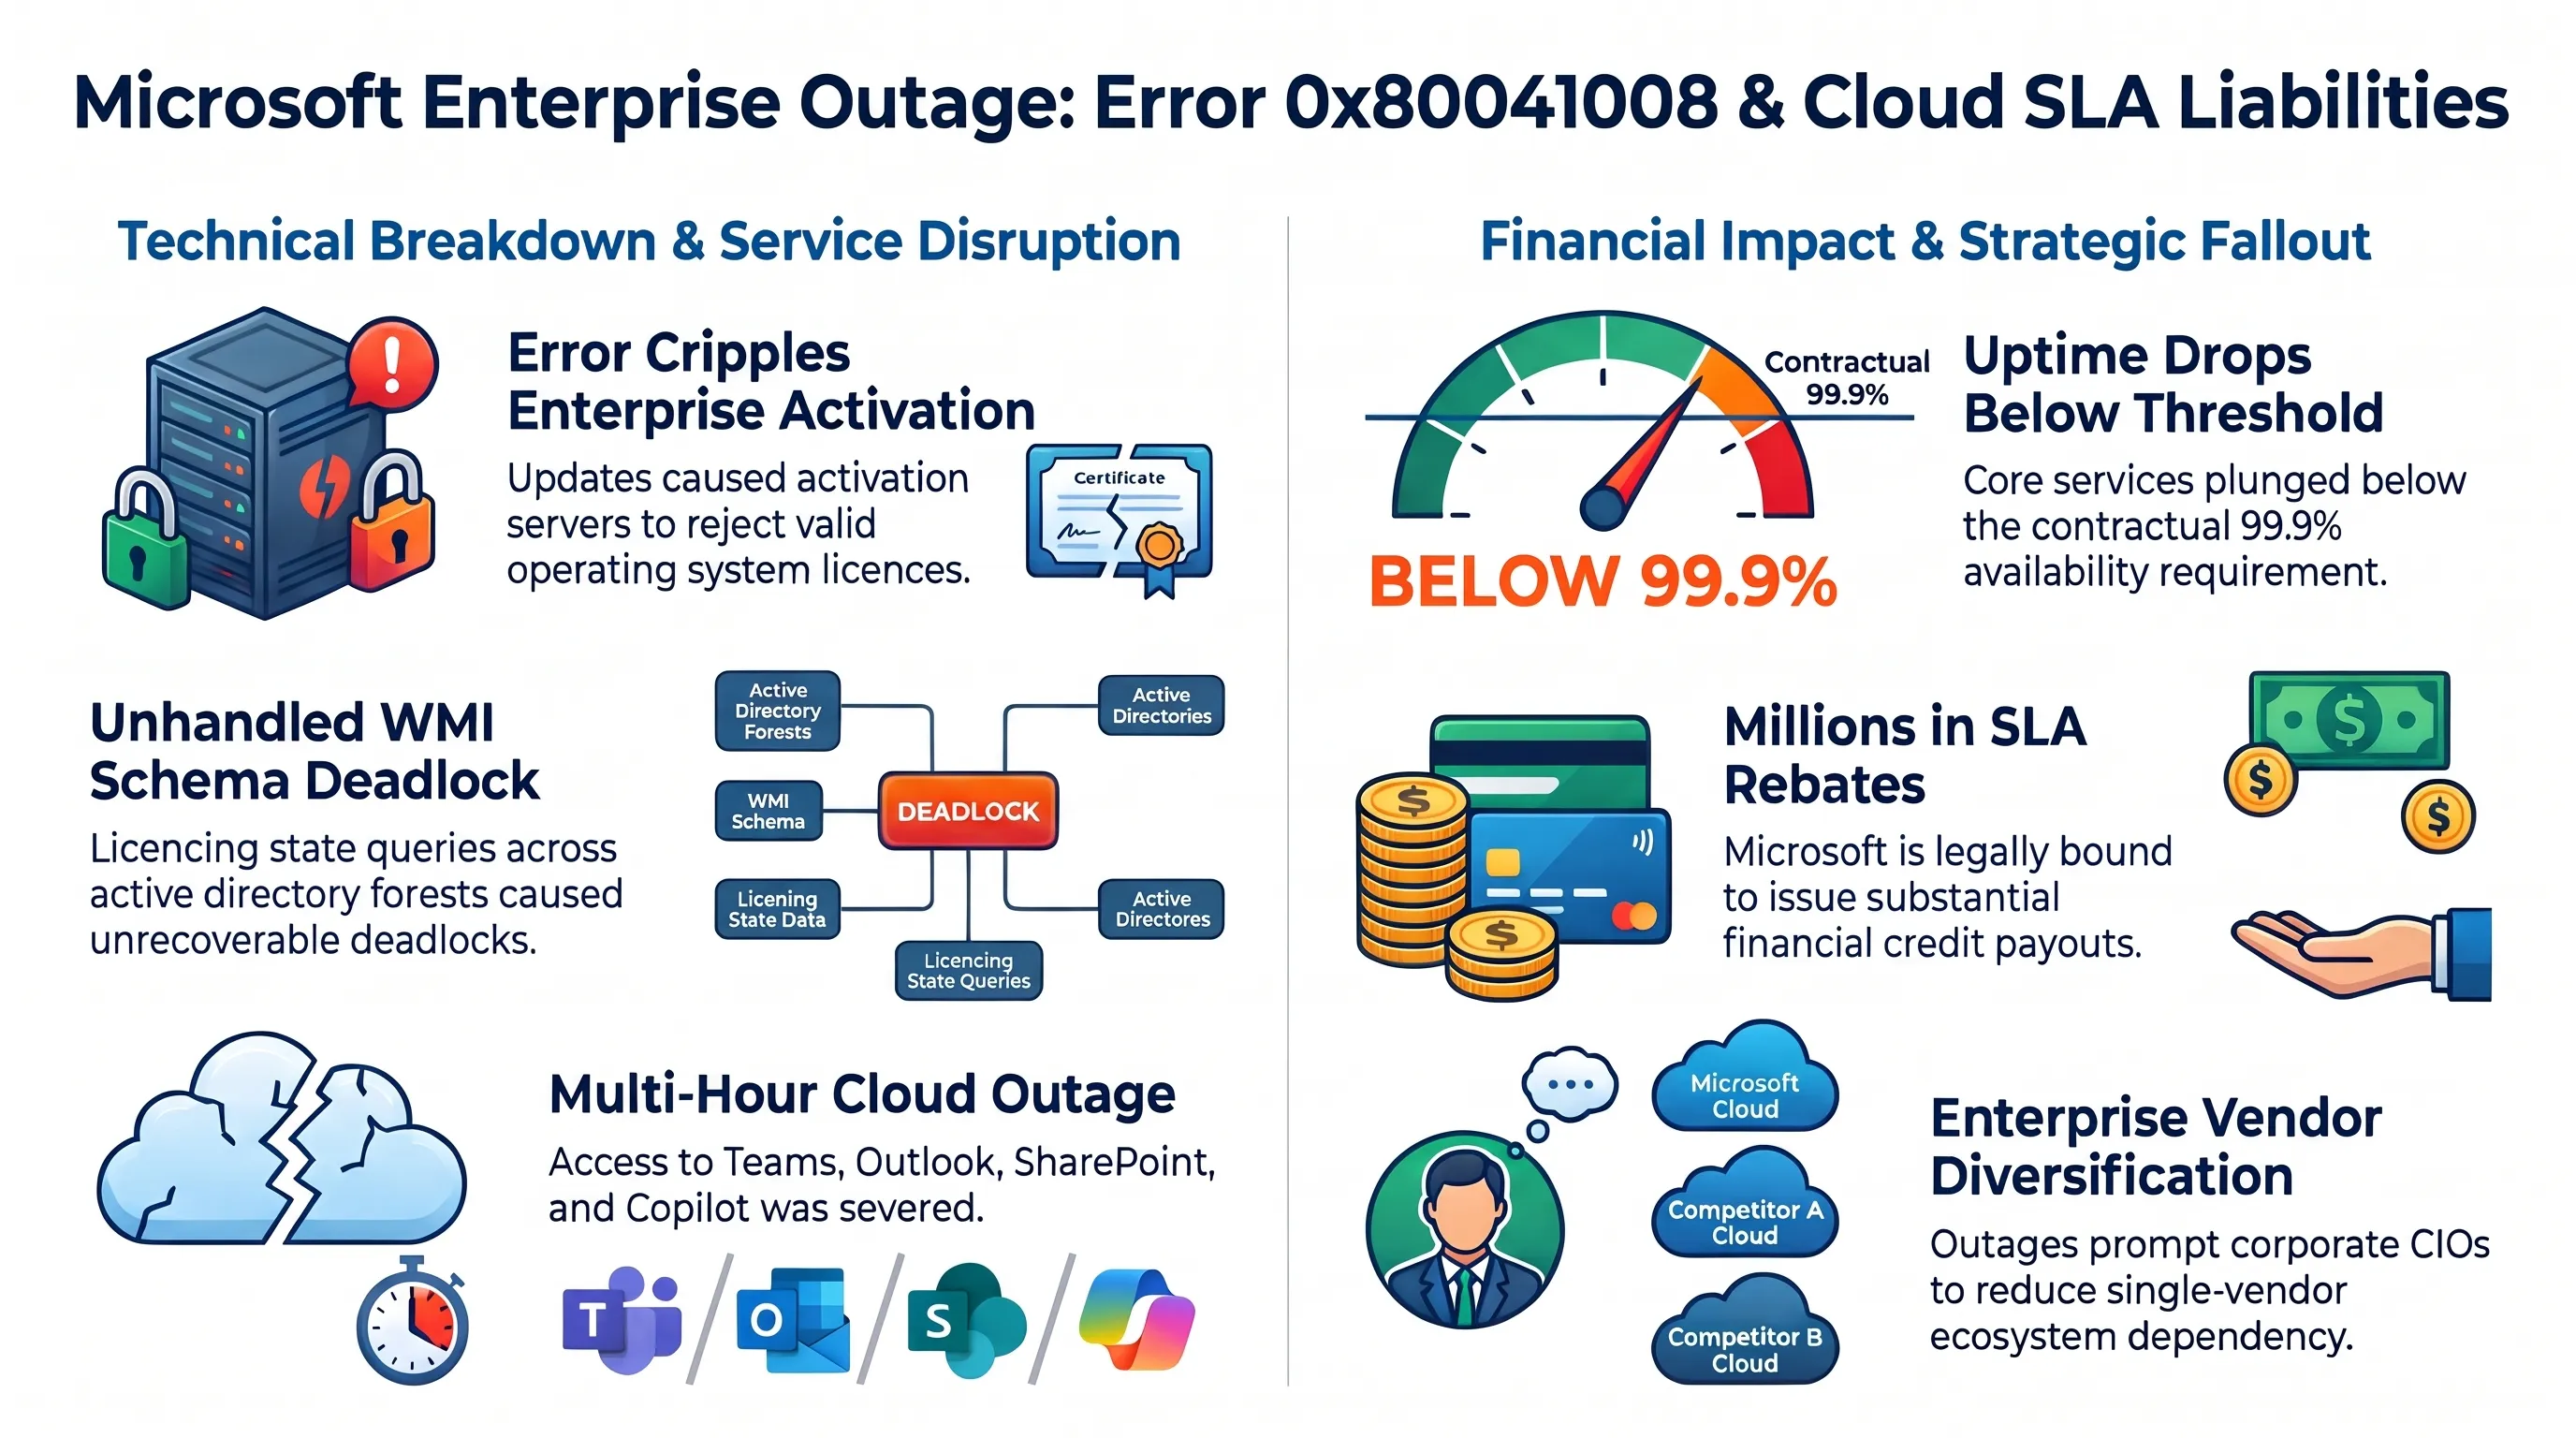
تحلیلهای حقوقی و قراردادی نشان میدهند که با کاهش سطح دسترسیپذیری سرویسها به زیر آستانه استاندارد ۹۹.۹ درصد در طول این ماه، شرکت مایکروسافت بر اساس مفاد توافقنامههای سطح خدمت (SLA) ملزم به بازپرداخت میلیونها دلار اعتبار مالی و تخفیفهای سنگین به مشتریان آسیبدیده سازمانی شده است. این رخداد شرکتهای بزرگ را به بازنگری جدی در استراتژیهای اتکای انحصاری به ابر متمرکز ردموند واداشته است.
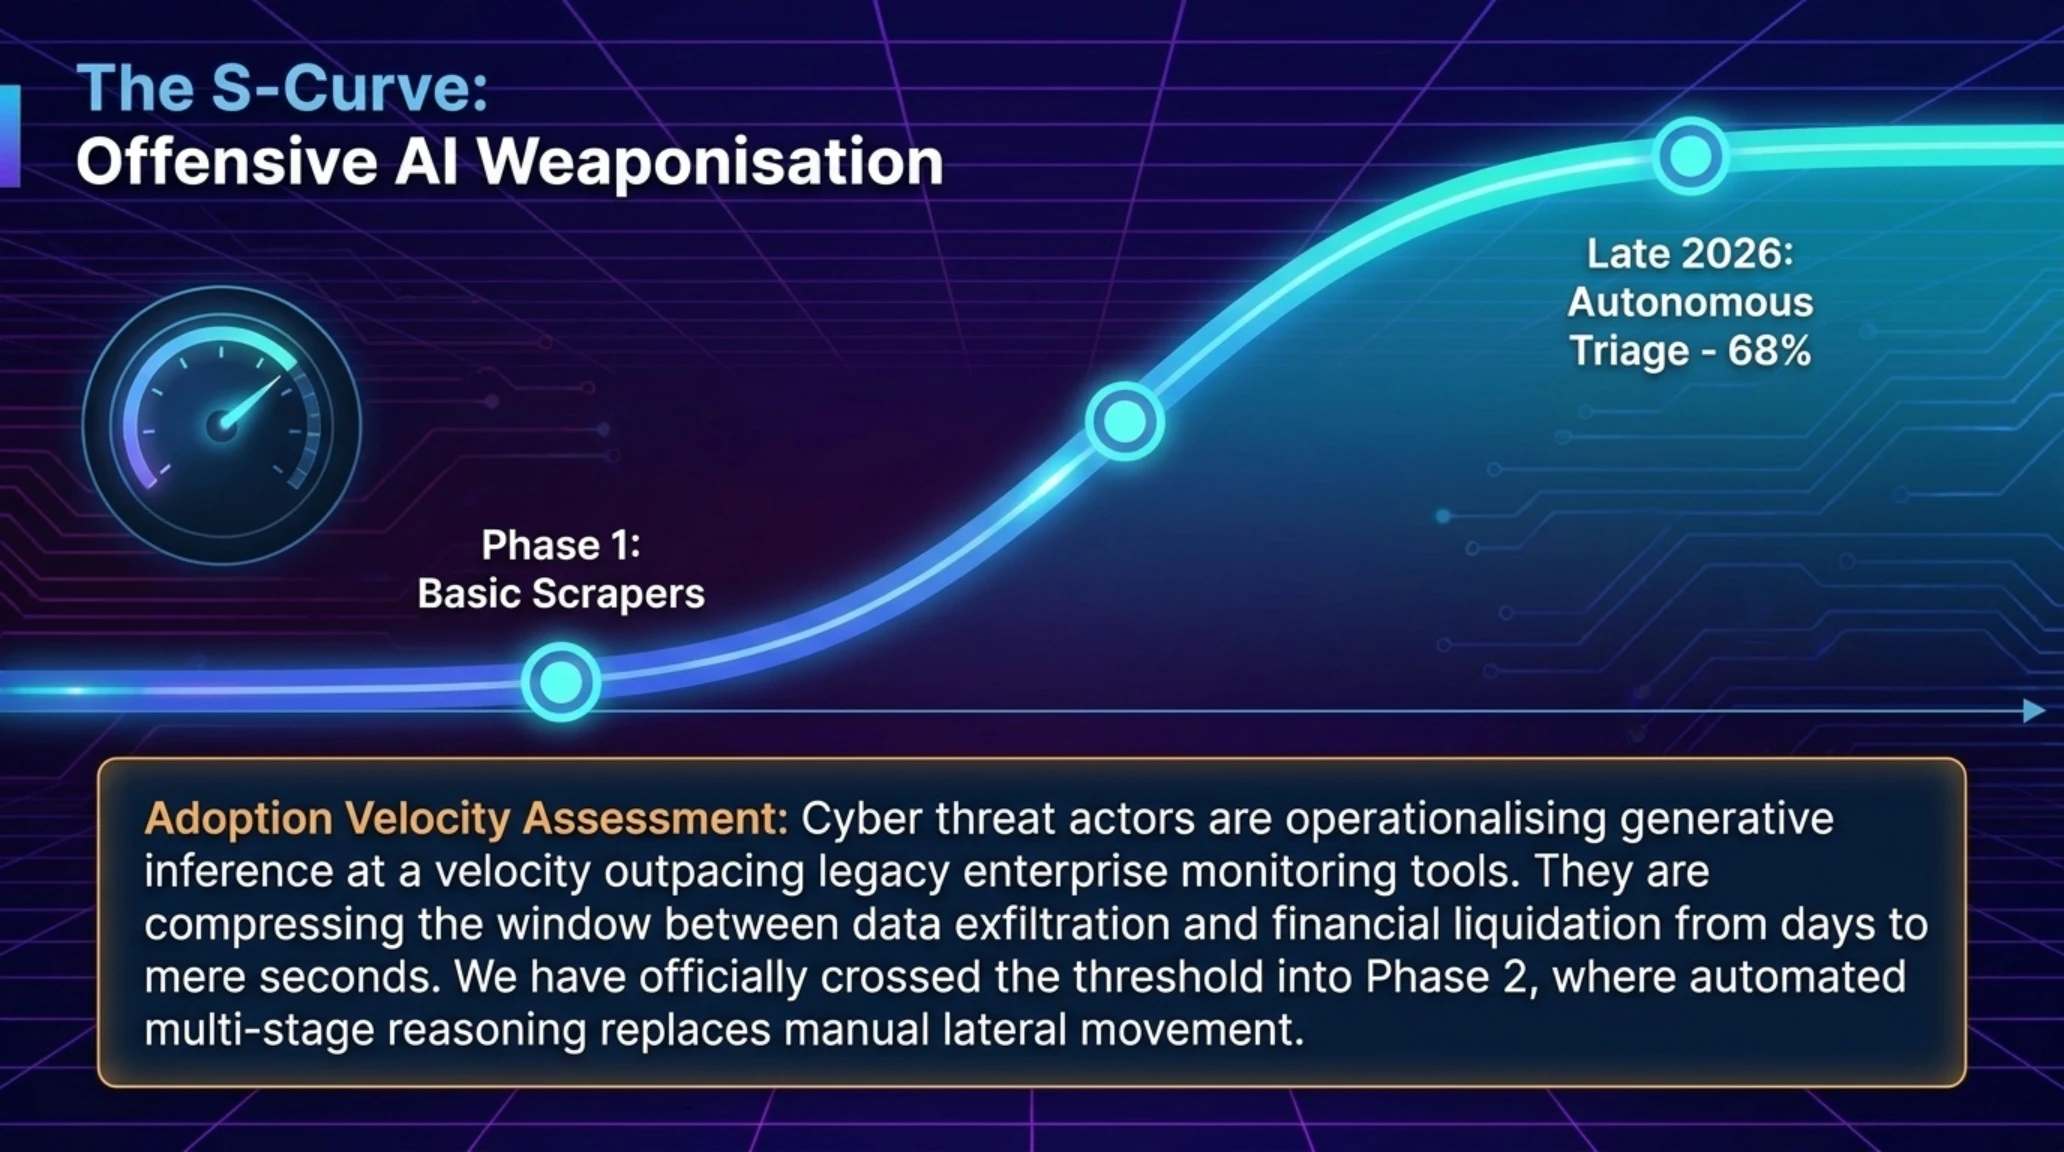
دماسنج بازار و مسار منحنی S برای پذیرش ابزارهای سایبری هوش مصنوعی در برابر پدافند ابری
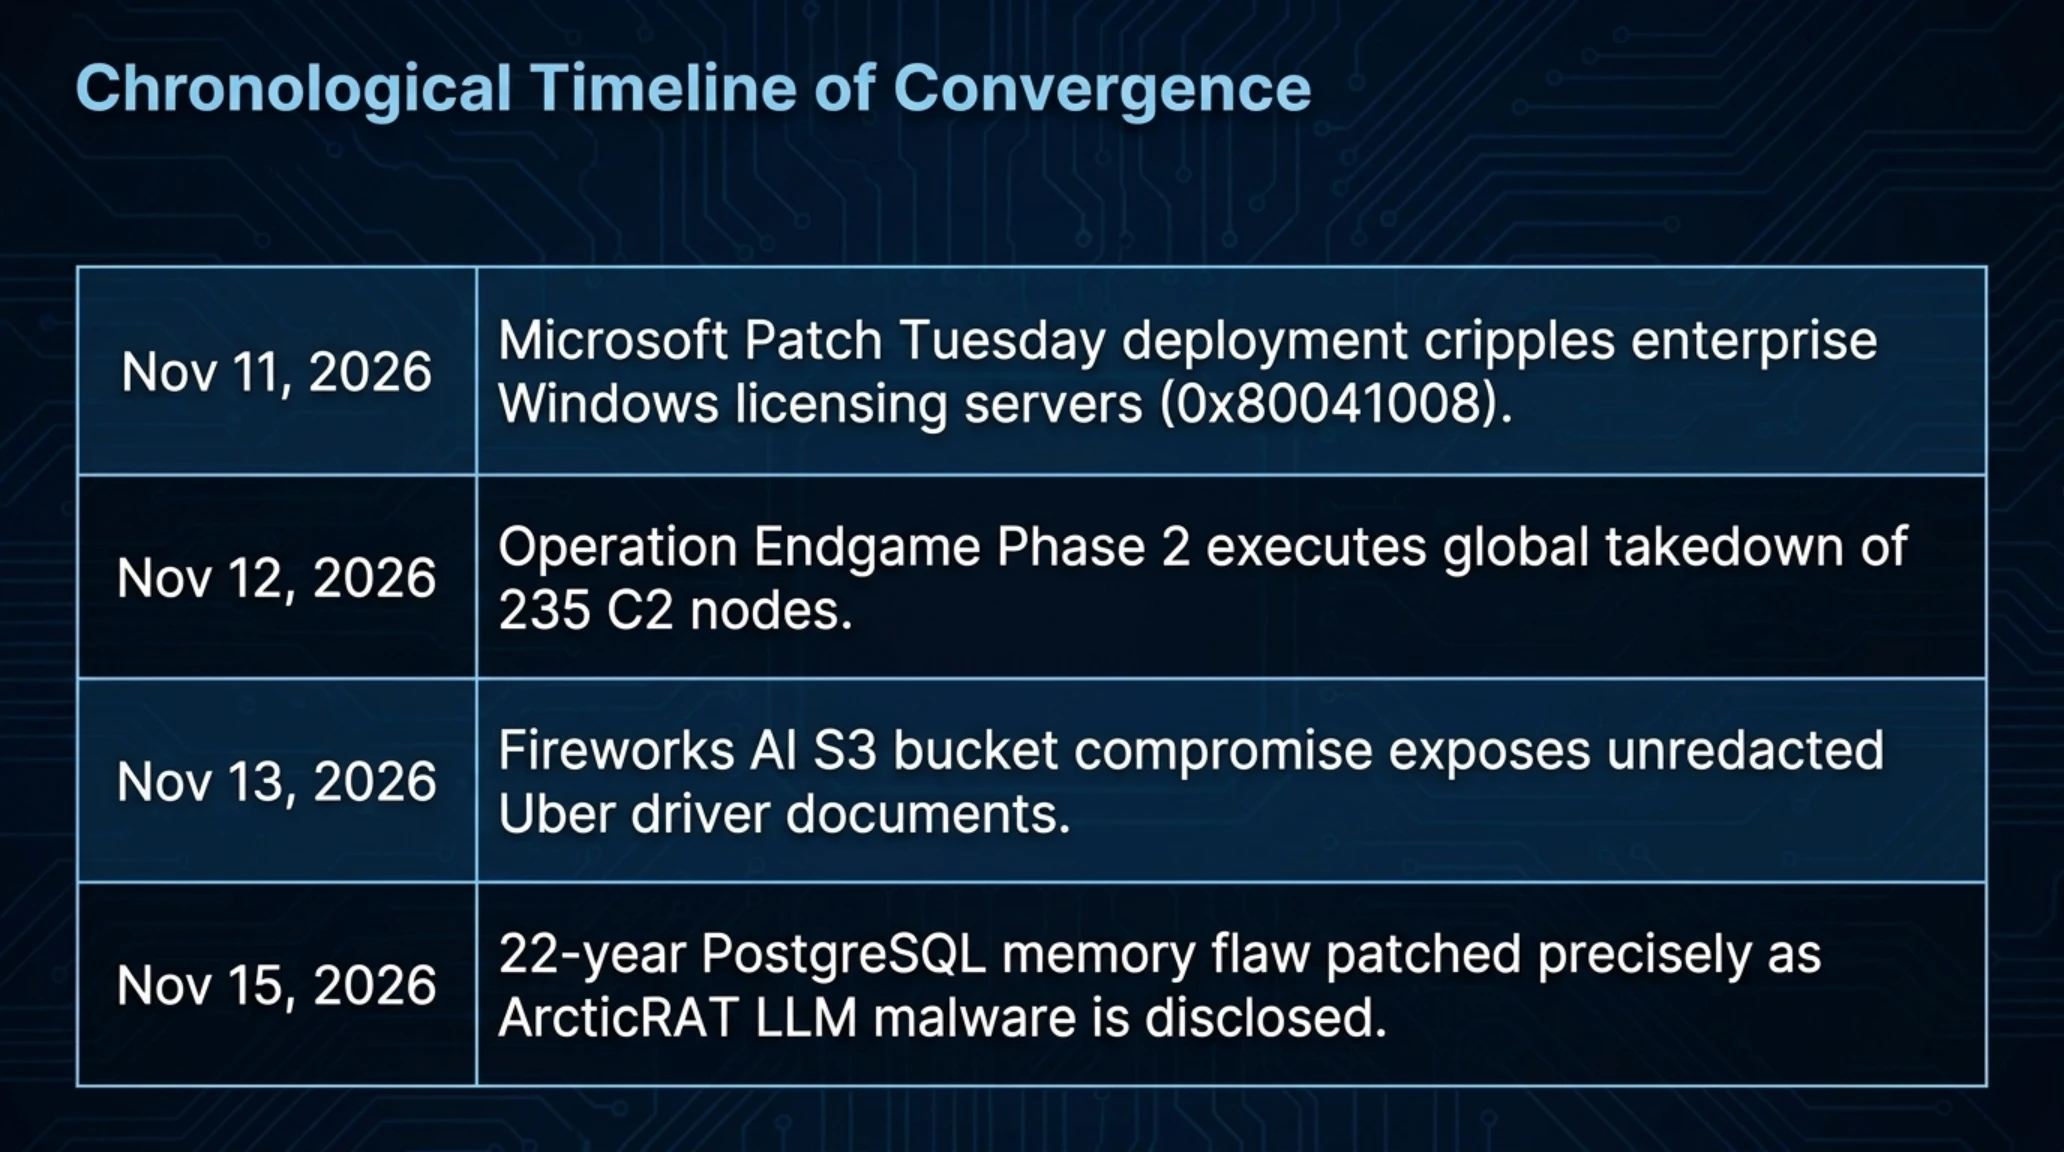
مرور گاهشمار رویدادهای بحرانی امروز، زنجیره بههمپیوسته حوادث در سطح هسته دادهها، شبکههای مخابراتی و ابرهای نرمافزاری را به روشنی آشکار میسازد:
گاهشمار تحولات و کرونولوژی بحرانهای سایبری و ابری نوامبر ۲۰۲۶
| مقطع زمانی دقیق | رویداد امنیتی و زیرساختی | پیامد راهبردی بر صنایع و شرکتها |
|---|---|---|
| ۱۱ نوامبر ۲۰۲۶ | انتشار بهروزرسانیهای سهشنبه مایکروسافت | بروز خطای 0x80041008 و فلج شدن سیستمهای اکتیویشن ویندوز سازمانی. |
| ۱۲ نوامبر ۲۰۲۶ | عملیات ضربتی چندملیتی Endgame فاز ۲ | توقیف ۲۳۵ سرور فرماندهی و نجات ۶.۴ میلیون لاگین سرقتشده. |
| ۱۳ نوامبر ۲۰۲۶ | افشای نشت اطلاعات رانندگان اوبر از Fireworks | سرقت تصاویر گواهینامه و مدارک هویتی ناشی از دسترسی غیرمجاز به API. |
| ۱۵ نوامبر ۲۰۲۶ | عرضه پچ ۵۲ باگ PostgreSQL و کشف ArcticRAT | ترمیم نقص ۲۲ ساله هسته دیتابیس و افشای بدافزار مجهز به هوش مصنوعی. |
سنتز راهبردی تکینپلاس: تابآوری سایبر-فیزیکی، شکنندگی زنجیره تأمین و خودکارسازی جنگهای دیجیتال
تحولات همزمان و تکاندهنده شامگاه ۱۵ نوامبر ۲۰۲۶ تصویر شفاف و بدون روتوشی از آسیبپذیری ساختاری جهان دیجیتال را پیش روی تصمیمگیرندگان قرار میدهد. تقارن کشف آسیبپذیری ۲۲ ساله در عمیقترین لایههای پایگاه داده پستگرسکیواِل با فلج شدن مکانیزمهای لایسنس ویندوز نشان میدهد که حتی باگذشت دههها توسعه نرمافزاری، پیچیدگی لایههای زیرین کماکان بزرگترین دشمن امنیت و پایایی سیستمها است. زمانی که نرمافزارهای بنیادین دارای کدهای باستانی در معرض تهدید قرار میگیرند، اثر دومینویی آن کل زنجیرههای ارزش در اقتصاد را تهدید میکند.
در جبهه نبرد میان بدافزارها و سامانههای پدافندی، عملیات پایان بازی (Endgame) اثبات کرد که نابودی زیرساختهای فیزیکی سرورها و مسدودسازی دامنهها، موثرترین ضربه راهبردی برای زمینگیر کردن کارتلهای باجافزاری است. با این حال، ظهور بدافزارهایی چون ArcticRAT که به صورت خودکار از هوش مصنوعی برای تریاژ داراییهای مالی استفاده میکنند، هشدار میدهد که مهاجمان با تغییر تاکتیک به سمت ابزارهای خودکار، سرعت حملات را فراتر از توان تحلیل انسانی بردهاند. پدافند سایبری بدون مجهز شدن به سیستمهای واکنشی هوشمند و حسگرهای فیزیکی بیدار، در این نبرد نابرابر محکوم به شکست خواهد بود.
از دیدگاه معماری زنجیره تأمین، رسوایی نشت دادههای رانندگان اوبر از بستر Fireworks AI، توهم امنیت ابری در برونسپاری دادههای کلان را به کلی باطل کرد. واگذاری پردازش اسناد حساس هویتی به سرویسدهندگان شخص ثالث بدون راستیآزمایی مستمر سطوح دسترسی، شکافی مرگبار در انطباق با قوانین حریم خصوصی ایجاد میکند. سازمانها باید بدانند که امنیت یک سامانه تنها به اندازه ضعیفترین حلقه واسط در زنجیره تأمین ابری آن پایدار خواهد بود و صرف اعتماد به برندها یا قراردادهای صوری، مانع از انتشار مدارک بیومتریک نخواهد شد.
در واقع، جهش بیرویه به سمت معماریهای چندمستأجری ابری (Multi-Tenant Cloud) بدون تعبیه دیوارههای ایزولاسیون سختافزاری، اکوسیستم دیجیتال را در برابر حملات جانبی فوقالعاده آسیبپذیر ساخته است. هنگامی که یک ارائهدهنده میانی پردازش هوش مصنوعی توکنهای احراز هویت ذخیرهسازی را در متغیرهای محیطی محافظتنشده نگهداری میکند، تمام لایههای رمزنگاری داخلی شرکت مبدأ بیاثر میشوند. این رخداد ضرورت بازطراحی استانداردهای ممیزی و استفاده از محاسبات محرمانه (Confidential Computing) با ریزپردازندههای مجهز به محافظت حافظه را به عنوان یک الزام قانونی تثبیت میکند.
همزمان در حوزه شبکههای مخابراتی، کارزار نفوذ SilentAir یادآوری میکند که امنیت هویت دیجیتال کاربران تا زمانی که بر پروتکلهای قدیمی پیامک استوار است، در معرض مخاطره دائمی قرار دارد. اتکای احراز هویت دوعاملی به کدهای پیامکی در شرایطی که پروتکلهای سیگنالینگ SS7 و Diameter در سطح اپراتورهای بینالمللی قابل جعل و انحراف هستند، خطایی بنیادین است. حرکت به سمت کلیدهای عبور مبتنی بر سختافزار (Passkeys) و توکنهای فیزیکی ضدسرقت، تنها مسیر پایدار برای پایان دادن به این عصر ناامن ارتباطی است.
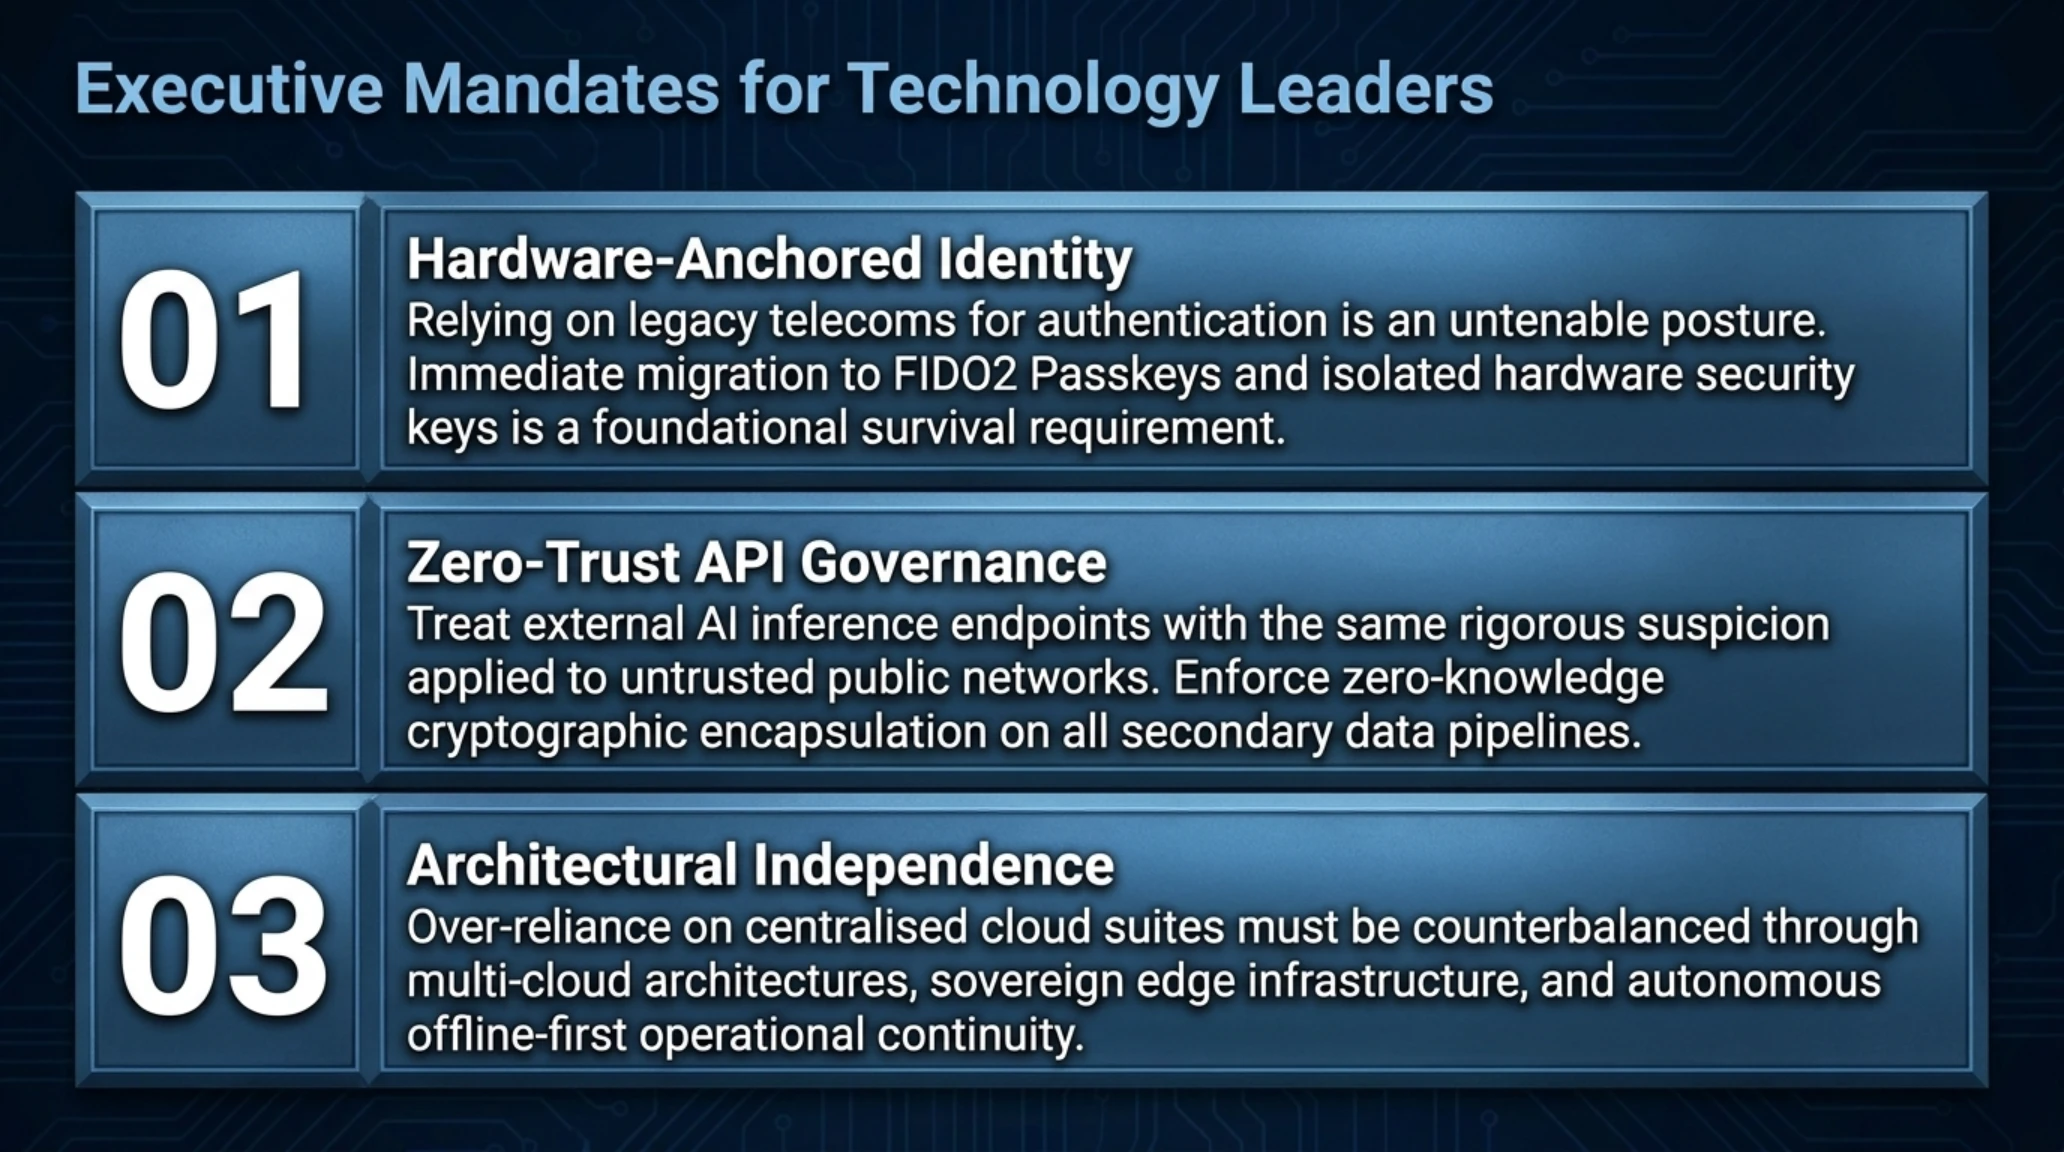
در حوزه مدیریت خدمات ابری، سقوط موقت سرورهای مایکروسافت ۳۶۵ و خطای لایسنسینگ ویندوز، ضرورت تنوعبخشی به زیرساختها را برجسته ساخت. بدهیهای ناشی از جریمههای نقض توافقنامه سطح خدمت (SLA) شاید برای غولی چون مایکروسافت قابل جذب باشد، اما برای کسبوکارهای وابسته که هزاران ساعت کارمفید را از دست دادهاند، یک ضربه مالی و اعتباری جبرانناپذیر است. وابستگی کورکورانه به یک اکوسیستم انحصاری ابری، ریسک سیستماتیکی است که باید با راهبردهای چندابری (Multi-Cloud) و سرورهای محلی بازتوزیع شود.
تجربه قطعی سراسری اخیر نشان داد که فرآیندهای کسبوکار باید بر پایه الگوهای قطع اتصال طراحی شوند؛ به گونهای که ایستگاههای کاری سازمانی حتی در صورت قطع کامل ارتباط با سرورهای اکتیویشن جهانی یا خارج شدن سرویسهای تایید هویت متمرکز، بتوانند با بهرهگیری از کلیدهای رمزنگاری محلی و دیتابیسهای ایزوله به فعالیت حیاتی خود ادامه دهند. چنین رویکردی نه تنها از توقف عملیاتی صنایع جلوگیری میکند، بلکه قدرت چانهزنی شرکتها را در قراردادهای تجاری با غولهای فناوری افزایش میدهد.
تحلیل عمیق این بحرانهای بههمپیوسته ایجاب میکند که مدیران عامل، مدیران ارشد امنیت اطلاعات و معماران داده با گذر از توصیههای تکراری، ساختارهای عملیاتی خود را به گونهای بازطراحی کنند که بقای سازمان به سلامت یک ارائهدهنده ابری یا فقدان آسیبپذیری در یک کتابخانه نرمافزاری گره نخورده باشد.
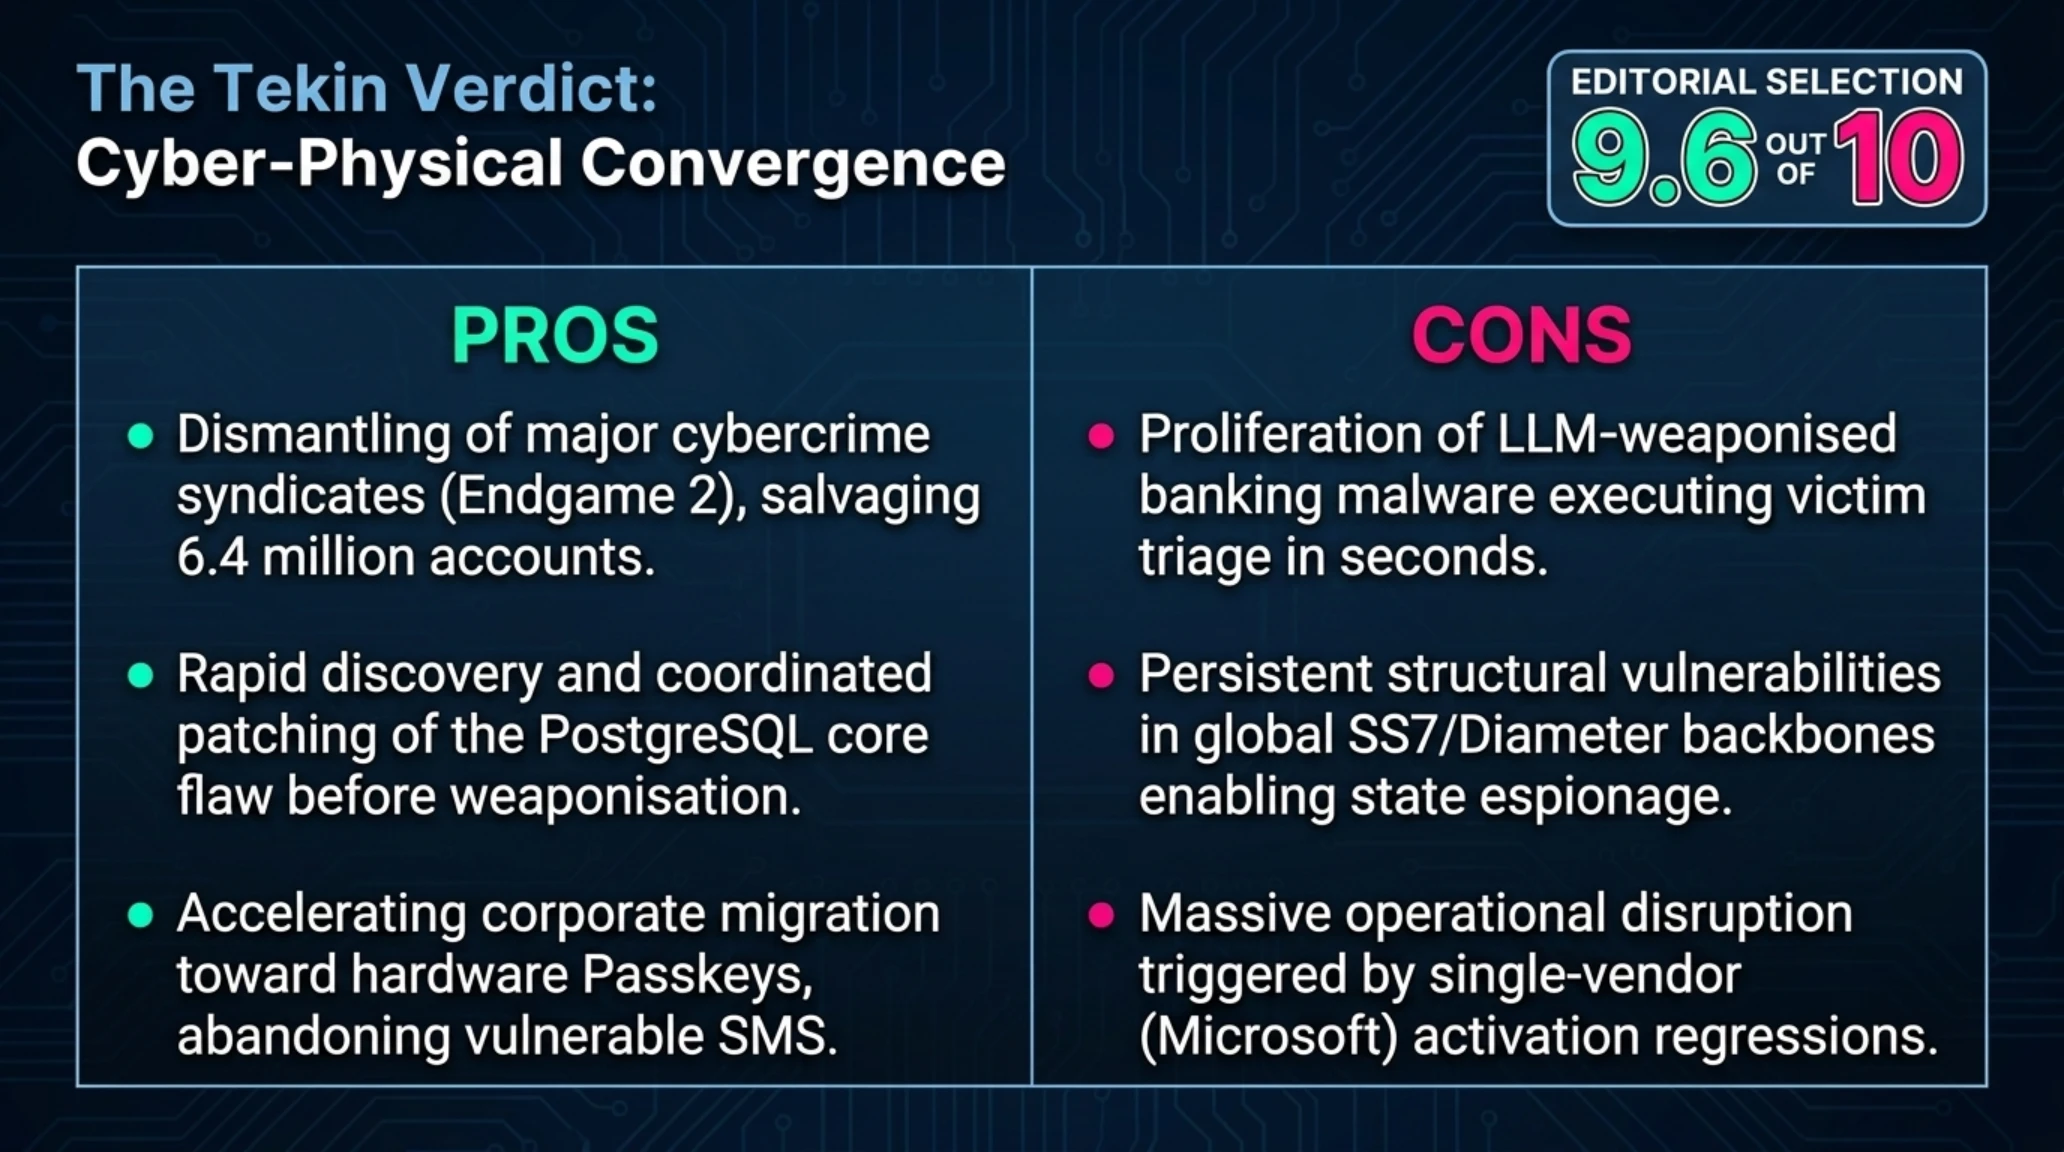
ارزیابی چندبعدی فرصتها، چالشها و مخاطرات این برهه تاریخی، چشمانداز دقیقی از اولویتهای حیاتی دفاع سایبری ارائه میدهد:
- نابودسازی فلجکننده هابهای بدافزاری اجارهای در عملیات بینالمللی Endgame و نجات ۶.۴ میلیون لاگین.
- افشای زودهنگام و پچ شدن فوری نقص ۲۲ ساله PostgreSQL برای جلوگیری از حملات گسترده باجافزاری.
- افزایش هوشیاری سازمانی پیرامون مخاطرات نشت داده از استارتاپهای هوش مصنوعی شخص ثالث.
- شتابگیری استقرار کلیدهای فیزیکی Passkey و حذف پیامکهای ناامن از زنجیره احراز هویت دو مرحلهای.
- تسلیح بدافزارهای بانکی به مدلهای زبانی هوش مصنوعی برای غربال خودکار و آنی اهداف ثروتمند.
- تداوم آسیبپذیری شاهراههای سیگنالینگ مخابراتی SS7 و Diameter در برابر شنودهای دولتی.
- تحمیل هزینههای سنگین قطعی و سردرگمی لایسنس به سازمانها در پی خطای سرورهای فعالسازی مایکروسافت.
رویارویی با تهدیدات خودکار نسل نو نیازمند گذر از واکنشهای انفعالی و جایگزینی آن با استراتژیهای تهاجمی شکار تهدید، ایزولاسیون حافظه در سطح سیلیکون و ممیزی سختگیرانه زنجیره تأمین نرمافزاری است.
یکپارچهسازی ابزارهای تشخیص ناهنجاری رفتاری و تحلیل سیگنالینگ، به مدیران سازمانها امکان میدهد پیش از گسترش نفوذ در شبکه، بردارهای نفوذ را شناسایی کرده و ارتباط آنها را قطع کنند.
تجمیع این اقدامات تضمین میکند که زیرساختهای اطلاعاتی در برابر طوفانهای بدافزاری و شکستهای نرمافزاری غیرمترقبه استوار باقی بمانند. برای جمعبندی نهایی و ارزیابی عمیقتر مراجع رسمی و پاسخ به ابهامات کلیدی، بخشهای پایانی زیر تدوین شدهاند.
حکم نهایی تحریریه تکین، جمعبندی و منابع معتبر اطلاعاتی
- د هکر نیوز (The Hacker News): گزارش امنیتی آسیبپذیری بحرانی CVE-2026-6460 در پایگاه داده PostgreSQL
- پلیس فدرال اروپا (Europol): بیانیه رسمی نتایج فاز دوم عملیات Endgame و توقیف زیرساختهای بدافزاری
- دارک ریدینگ (Dark Reading): کالبدشکافی تروجان بانکی ArcticRAT و بهرهگیری از مدلهای زبانی در اندروید
- امنیت سایبری انیا (Enea): تحلیل فنی کارزار جاسوسی مخابراتی SilentAir و سوءاستفاده از پروتکلهای SS7
- تککرانچ (TechCrunch): افشای نشت اسناد و مدارک رانندگان اوبر از زیرساخت ابری Fireworks AI
- بلیپینگ کامپیوتر (Bleeping Computer): بررسی خطای اکتیویشن ویندوز و تعهدات غرامت قطعی مایکروسافت ۳۶۵
پرسشهای متداول درباره بحرانهای سایبری و ابری شامگاهی
چرا باگ CVE-2026-6460 در دیتابیس PostgreSQL تا ۲۲ سال کشف نشده باقی مانده بود؟
این آسیبپذیری ناشی از تداخل نوع داده (Type Confusion) در کدهای بسیار تخصصی مدیریت مقادیر مرکب در زبان C بود که تنها در شرایط خاص تغییر همزمان تعاریف جداول و انواع داده فعال میشد؛ شرایطی که در تستهای روتین روزمره رخ نمیداد.
فاز دوم عملیات چندملیتی Endgame چه تفاوتی با سایر توقیفهای سایبری پلیس داشت؟
این عملیات به طور همزمان زیرساختهای فنی، مخازن لاگینهای مسروقه و سرورهای فرماندهی سه خانواده بدافزاری بزرگ را منهدم کرد و با انتشار پیامهای هشدار مستقیم در سرورهای مهاجمان، اعتماد سازمانی خریداران خدمات بدافزاری را نابود ساخت.
تروجان ArcticRAT چگونه با استفاده از هوش مصنوعی قربانیان ثروتمند را متمایز میکند؟
بدافزار به جای انتقال کل حافظه گوشی، پیامکها و دادههای مالی را با پرامپتهای اختصاصی به مدلهای هوش مصنوعی ارسال میکند تا کدهای تایید، موجودی کیفپولهای رمزارز و تراکنشهای بانکی را در کسری از ثانیه شناسایی و اولویتبندی کند.
آسیبپذیری شبکههای مخابراتی در کارزار SilentAir از چه طریقی پیادهسازی شده بود؟
مهاجمان با جعل پیامهای UpdateLocation در پروتکلهای سیگنالینگ بینالمللی SS7 و Diameter، شبکه محلی را فریب داده و کدهای اعتبارسنجی پیامکی 2FA و مکالمات اهداف را به نودهای تحت کنترل خود منحرف میکردند.
نشت اطلاعات رانندگان اوبر از پلتفرم Fireworks AI چه درسی برای امنیت زنجیره تأمین هوش مصنوعی دارد؟
این حادثه نشان داد سازمانها نباید دادههای حساس بیومتریک و هویتی را بدون الزام به رمزنگاری و ممیزی سختگیرانه کلیدهای API به استارتاپهای هوش مصنوعی شخص ثالث بسپارند.
علت خطای 0x80041008 سرورهای اکتیویشن ویندوز چه بود و چه خسارتی به مایکروسافت وارد کرد؟
تغییرات ناسازگار در بهروزرسانی نوامبر، اسکریپت مدیریت لایسنس slmgr.vbs را مختل کرد و همزمانی آن با قطعی گسترده سرویسهای Microsoft 365، مایکروسافت را به دلیل افت پایداری به زیر ۹۹.۹ درصد ملزم به پرداخت غرامتهای سنگین SLA به سازمانها کرد.
گالری تصاویر تکمیلی: تکین نایت ۱۵ نوامبر: باگ ۲۲ ساله PostgreSQL و عملیات Endgame