پرونده ویژه تکین آنالیز به کالبدشکافی آسیبپذیری ۲۲ ساله CVE-2026-6460 (با امتیاز CVSS 8.8) در موتور پایگاهداده PostgreSQL میپردازد که از طریق خلط نوع (Type Confusion) و دستکاری اشارهگر FmgrInfo، امکان اجرای کد از راه دور را فراهم میسازد. این گزارش همچنین بسته ۵۲ وصله امنیتی نوامبر ۲۰۲۶، پایان عمر رسمی PostgreSQL 14 و الزام حیاتی کامپایل مجدد تمامی اکستنشنهای زبان C از جمله pgvector و PostGIS را بررسی میکند.
تکین آنالیز | کالبدشکافی آسیبپذیری ۲۲ ساله PostgreSQL؛ بحران سرریز بافر CVE-2026-6460 و الزام بازسازی اکستنشنهای C
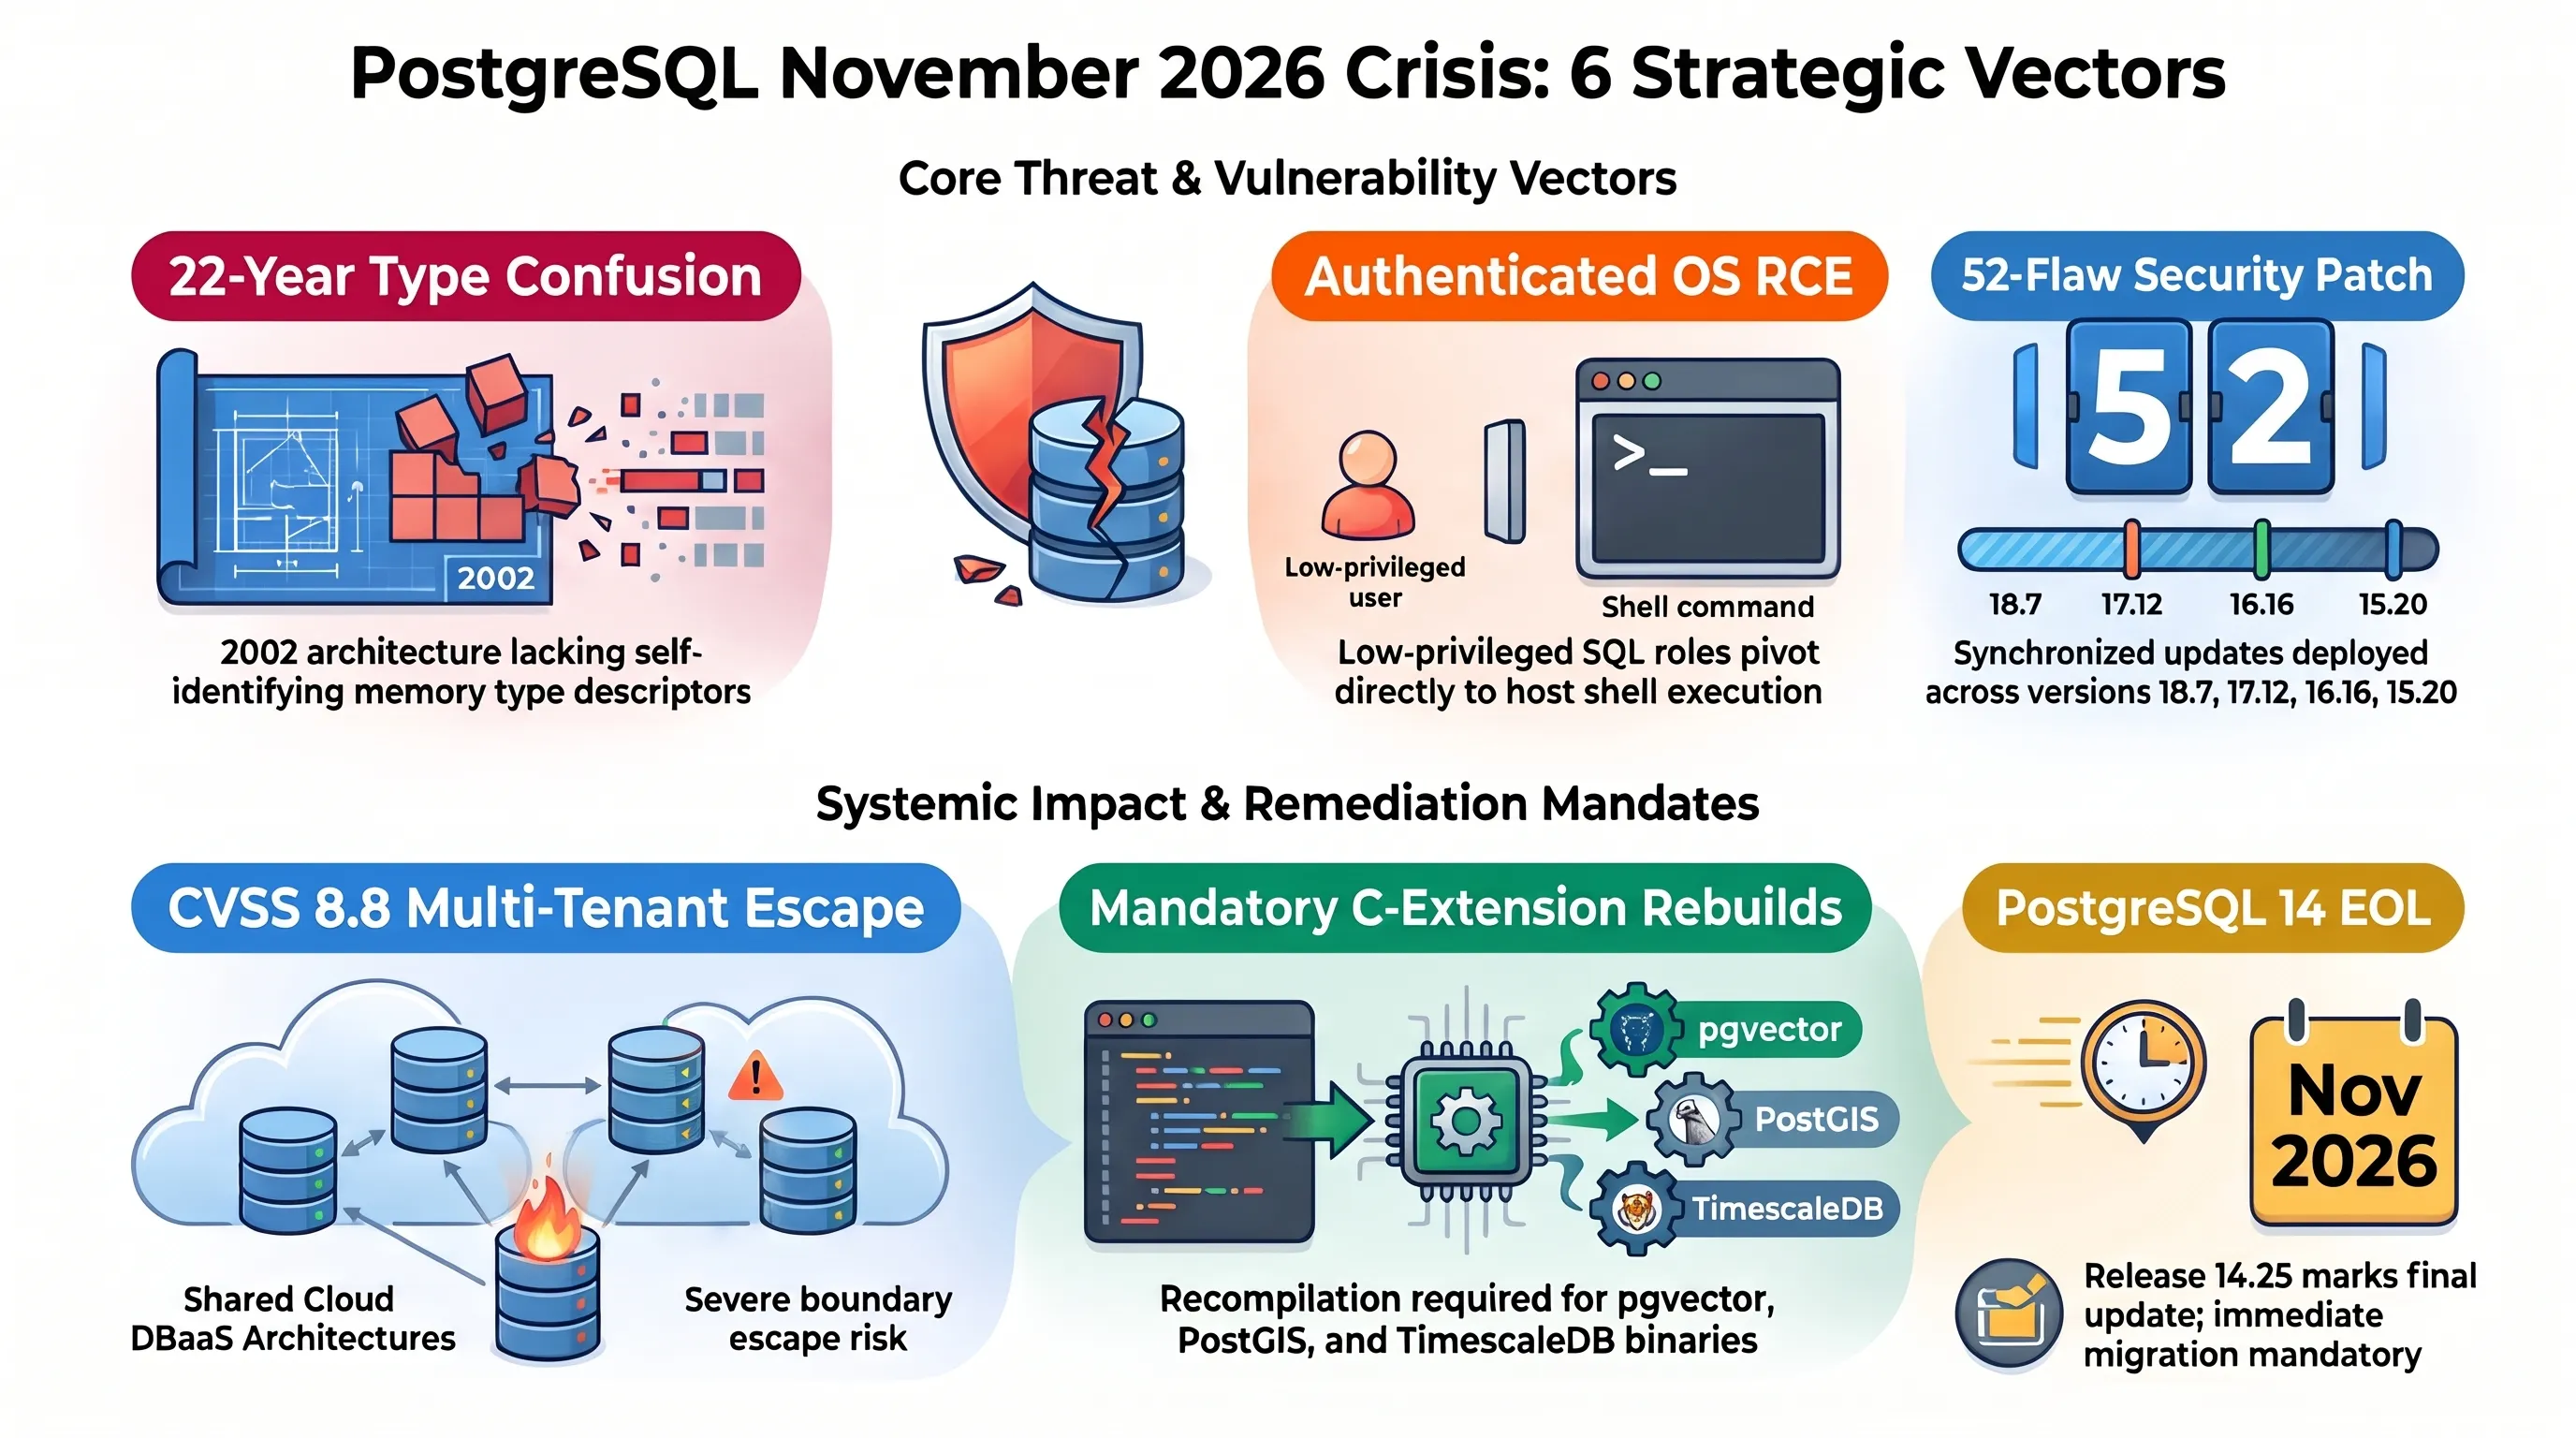
پایگاهداده رابطهای و متنباز PostgreSQL طی بیش از سه دهه حیات مهندسی خود، به عنوان مستحکمترین و قابلاعتمادترین ستون فقرات زیرساخت فناوری اطلاعات در جهان شناخته شده است. از سرویسهای مالی والاستریت و خوشههای رایانش ابری آمازون و مایکروسافت گرفته تا استارتاپهای پیشروی هوش مصنوعی که بر بستر Supabase، Neon و موتورهای برداری مدرن فعالیت میکنند، همگی بر قابلیتهای تراکنشی ACID و پایداری سنگین پستگرس تکیه زدهاند. با این حال، در نوامبر ۲۰۲۶ زلزلهای بیسابقه در قلمرو مهندسی داده رخ داد؛ جایی که تیم توسعه هسته مرکزی (PostgreSQL Global Development Group) همزمان با انتشار یک بسته غولآسا شامل ۵۲ وصله امنیتی، از کشف یک نقص امنیتی خفته پرده برداشت که تاریخ تولد آن به ۲۲ سال قبل و دوران طلایی بازنویسی هسته پستگرس بازمیگردد.
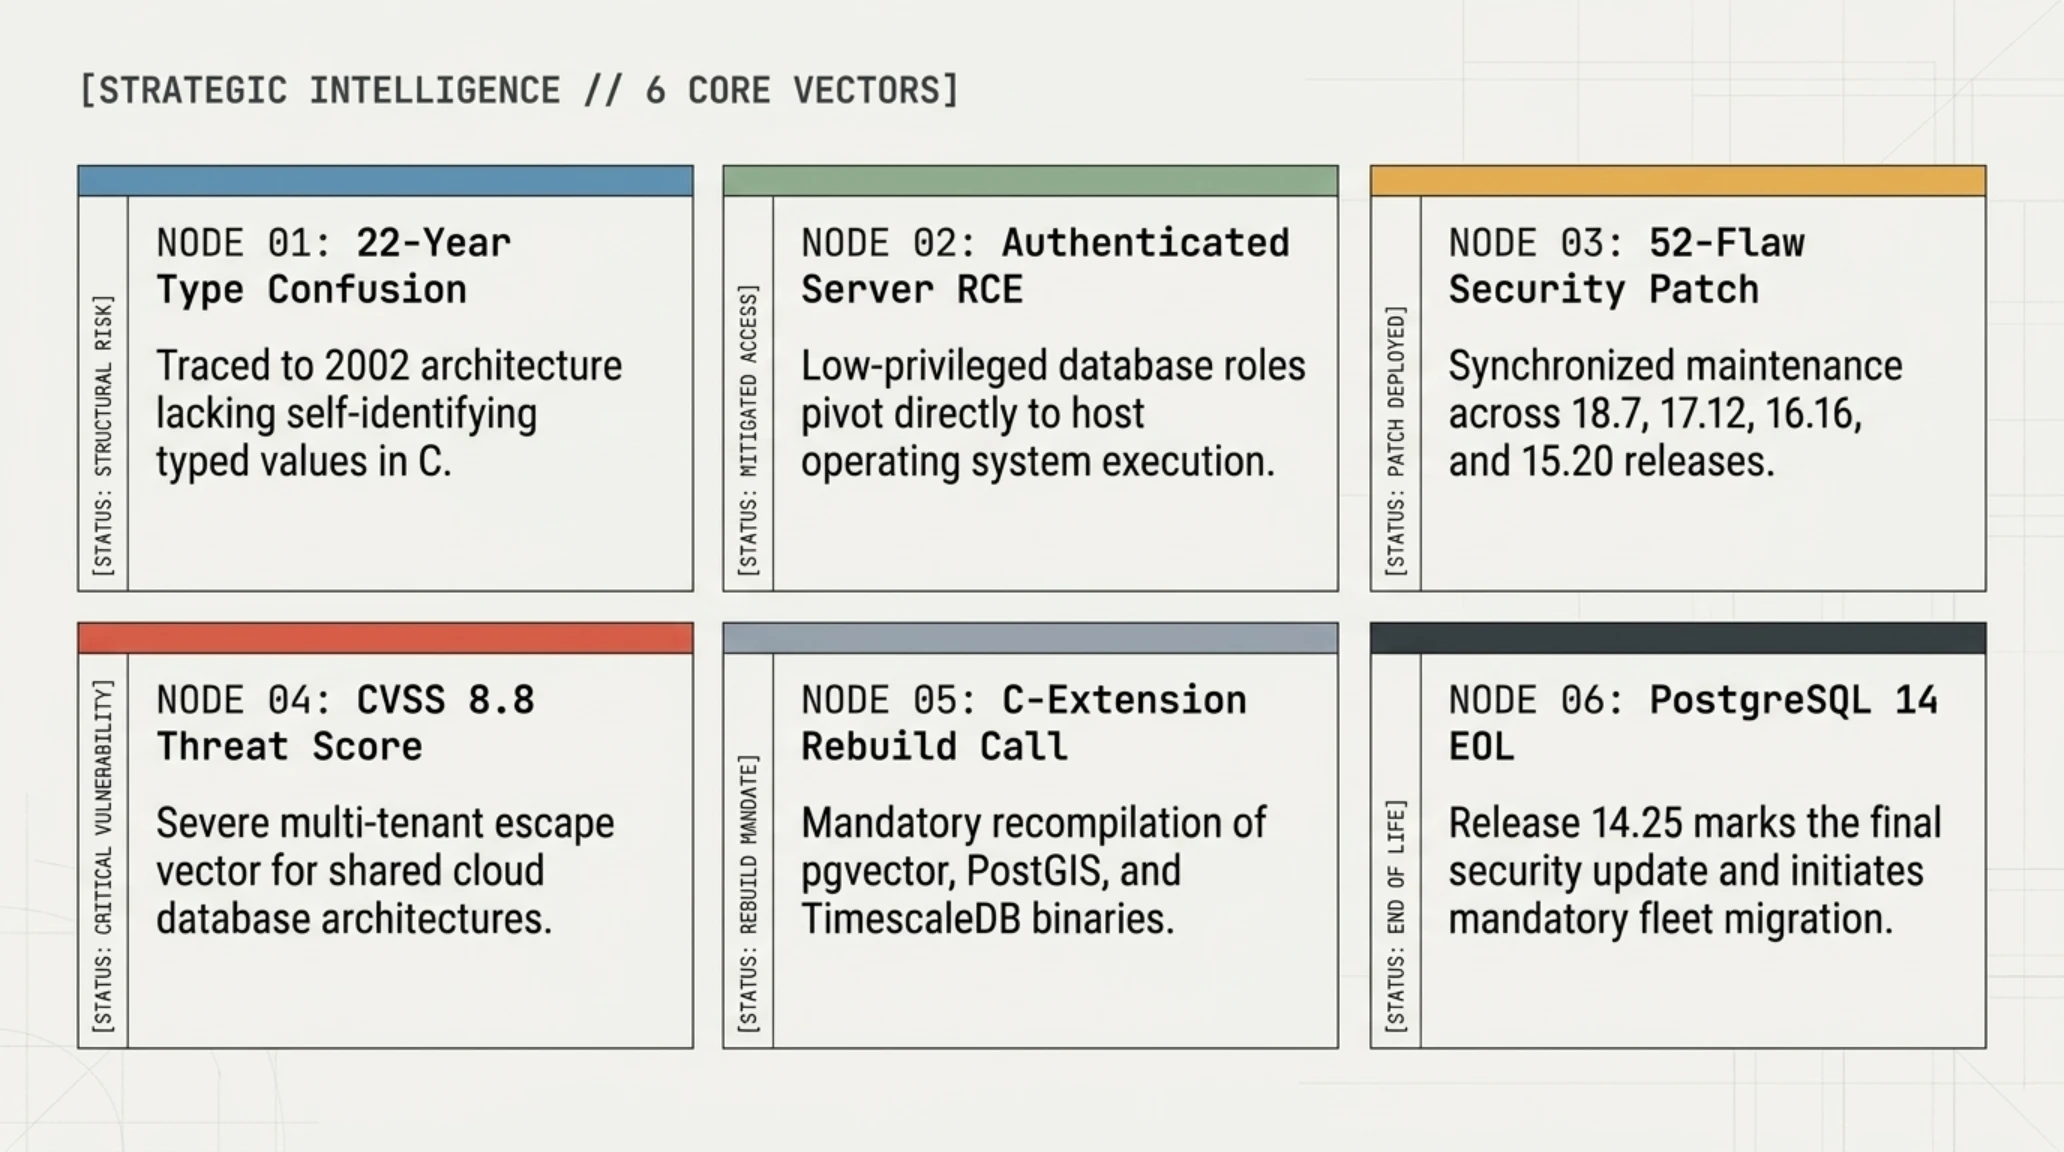
این آسیبپذیری حیاتی که تحت شناسه جهانی CVE-2026-6460 به ثبت رسیده و امتیاز خطرناک ۸.۸ از ۱۰ (CVSS v3.1) را به خود اختصاص داده است، یک خطای کلاسیک خلط نوع یا سردرگمی نوع داده (Type Confusion - CWE-843) در مدیریت حافظه زبان C است. این رخنه به یک کاربر احرازشده در پایگاهداده که تنها مجوز پایهای برای ایجاد آبجکتها را در اختیار دارد، اجازه میدهد تا از مرزهای ایزولاسیون موتور اسکیوال فراتر رفته و کدهای باینری دلخواه خود را در سطح سیستمعامل میزبان اجرا کند. فاجعهبارتر از همه، نحوه تعامل این باگ با معماری پویای اکستنشنها است؛ عاملی که باعث شده مدیران دیتابیس صرفاً با ارتقای بستههای نصبی آسودهخاطر نباشند، بلکه ناچار شوند تمامی ماژولهای توسعهیافته به زبان C را مجدداً کامپایل و مستقر سازند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
ریشهیابی تاریخی و کالبدشکافی معماری Type Confusion در هسته PostgreSQL
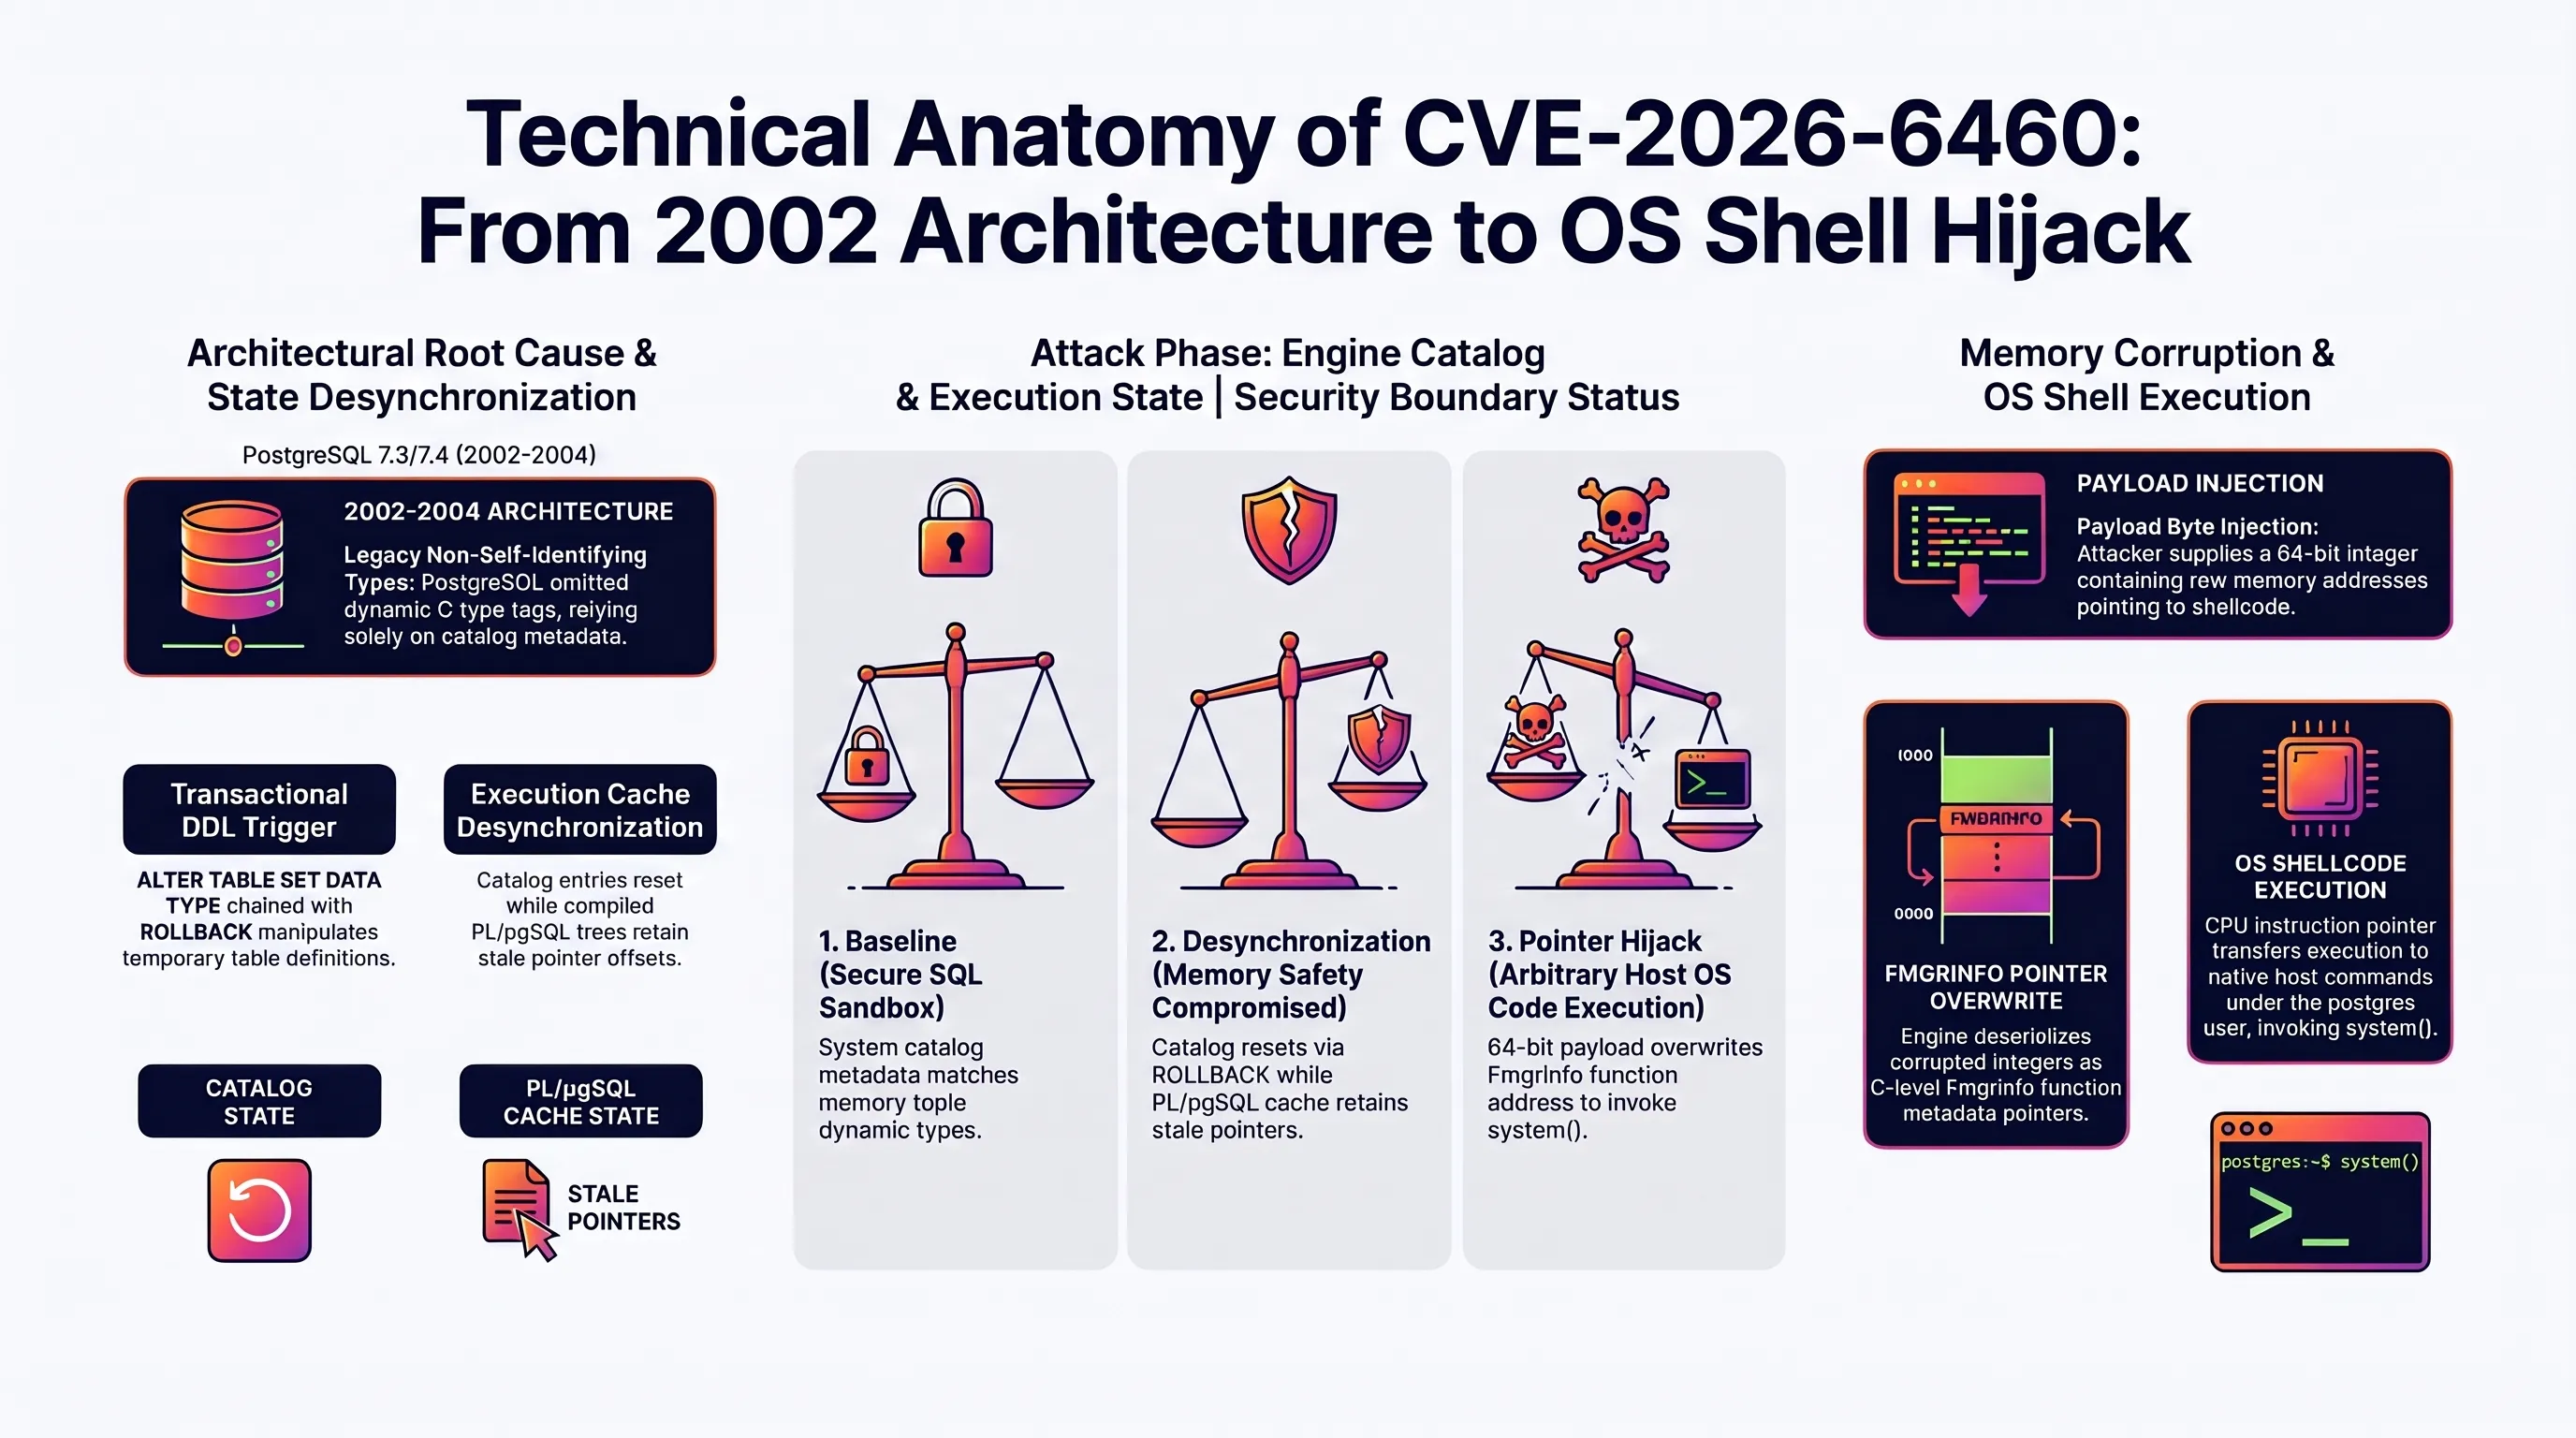
برای درک عمیق ماهیت CVE-2026-6460 باید ماشین زمان مهندسی را به سالهای ۲۰۰۲ تا ۲۰۰۴ میلادی، یعنی دوران توسعه نسخههای ۷.۳ و ۷.۴ پستگرس بازگرداند. در آن دوران، طراحان اولیه پایگاهداده به منظور دستیابی به بالاترین کارایی محاسباتی در سختافزارهای ضعیف، سیستمی از مقادیر دادهای با تایپ صریح طراحی کردند که درون ساختارهای سطح پایین زبان C نگهداری میشدند. بر اساس این معماری قدیمی، مقادیر متغیرها و ستونهای درون جدول در سطح حافظه بهصورت خودتوصیفی (Self-identifying) پیادهسازی نشدند؛ به این معنا که خود مقدار بایتها در حافظه رم، نوع دادهای (Data Type) خود را فریاد نمیزد، بلکه این کاتالوگ داخلی سیستم (موسوم به `pg_type` و `pg_attribute`) بود که مشخص میکرد فلان اشارهگر حافظه باید به عنوان یک عدد صحیح، رشته متنی، یا یک ساختار رکورد پیچیده تفسیر شود.
این فرض بنیادین بیش از دو دهه بدون چالش باقی ماند؛ زیرا سیستم کنترل تراکنش پستگرس فرض میکرد که میان ثبت نوع داده در کاتالوگ و تفسیر آن در لایه موتور اجرایی، یک هماهنگی کامل و اتمیک برقرار است. اما مهندسان کاشف آسیبپذیری متوجه شدند که در شرایط پیچیده اجرای دستورات تعریف داده (DDL)، بهویژه هنگامی که تراکنشها به صورت تو در تو با فرآیندهای لغو تغییرات (`ROLLBACK`) یا دستورات دستکاری ستون نظیر `ALTER TABLE ... SET DATA TYPE` ترکیب میشوند، یک شکاف زمانی باریک (Race Condition / State Inconsistency) پدید میآید. در این وضعیت، اشارهگر نوع داده در حافظه فرآیند سرور بهروزرسانی نمیشود یا با دادههای قبلی اشتباه گرفته میشود:
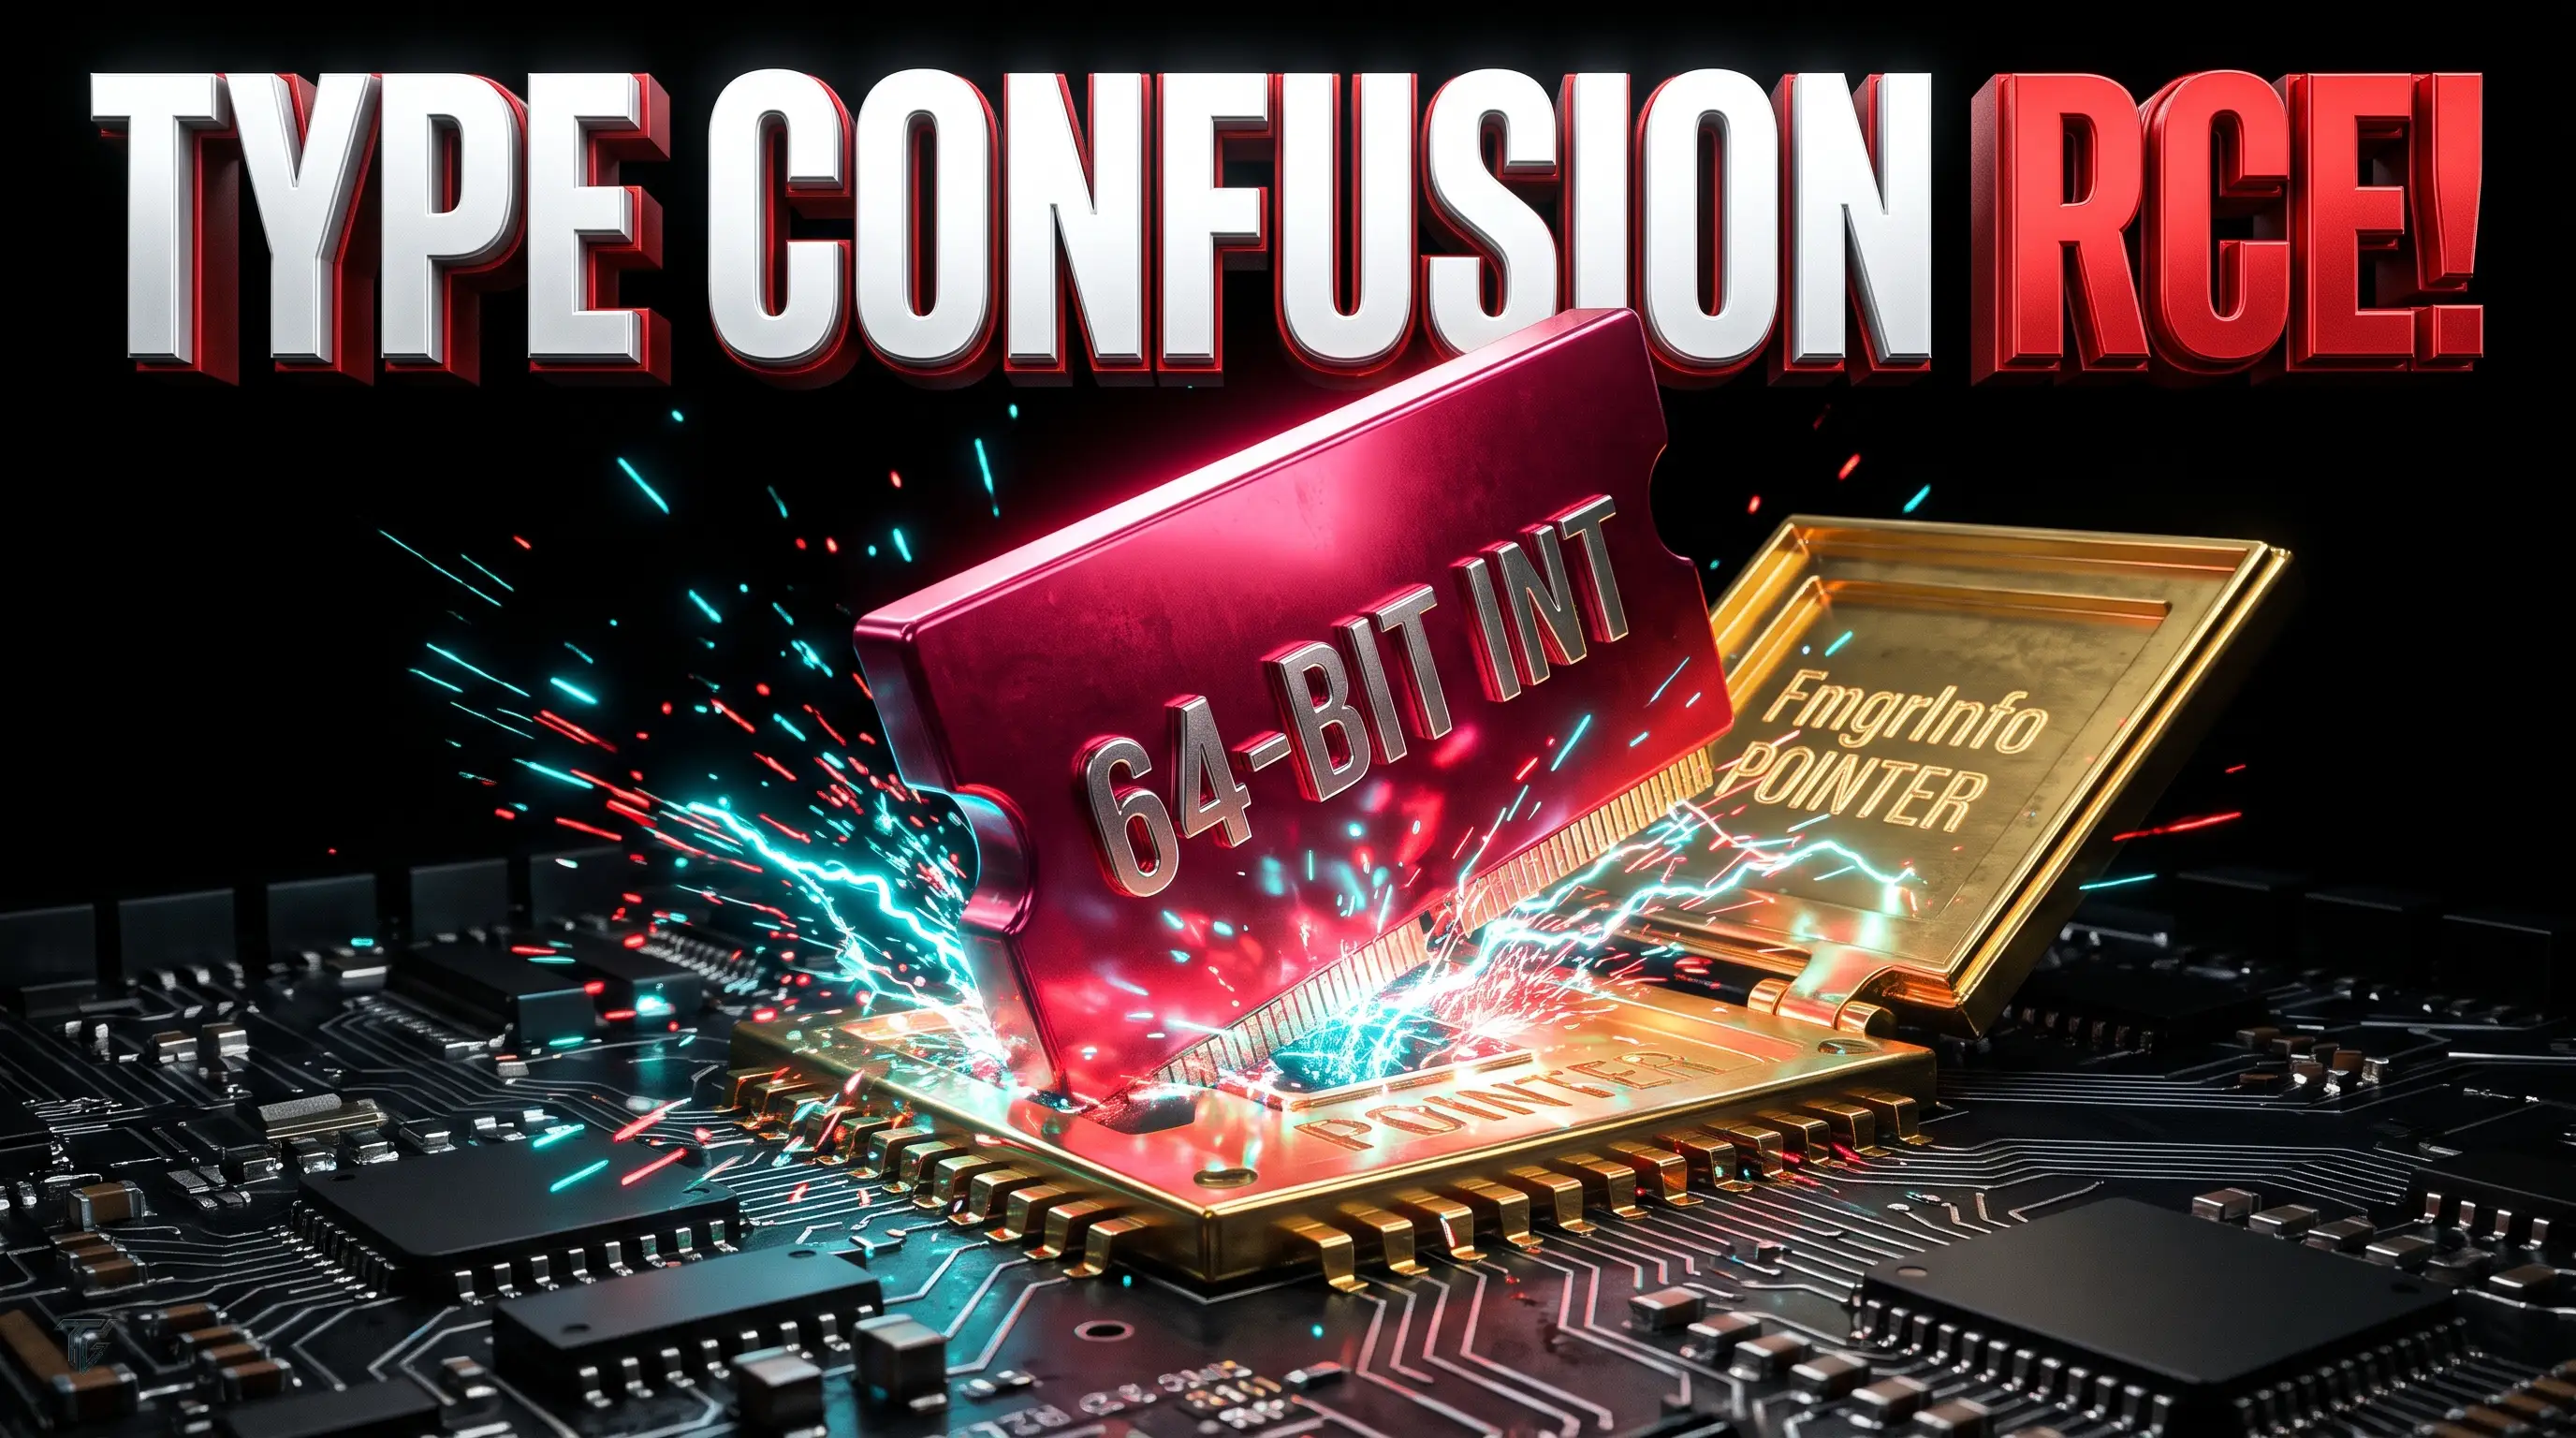
پدیده خلط نوع زمانی فاجعهبار میشود که موتور پایگاهداده، بایتهای ساختار دادهای یک شئ را با ساختار دادهای شئ کاملاً متفاوتی اشتباه بگیرد. به عنوان نمونه، اگر کاربر بتواند متغیر یا ستونی را تعریف کند که سیستم آن را به عنوان یک عدد صحیح ۶۴ بیتی ساده ثبت کرده، اما در ادامه موتور محاسباتی آن را به عنوان یک اشارهگر به یک تابع اجرایی در حافظه (`Function Pointer`) بازخوانی کند، عملاً درب پشتی ورود به اجرای کدهای ماشین گشوده میشود. در این سناریو، عدد ارسالی توسط نفوذگر دقیقاً به آدرس کدهای شل یا پیلود مخرب در فضای آدرسدهی پروسه اشاره خواهد کرد.
چرا این تحول بازی را تغییر میدهد؟
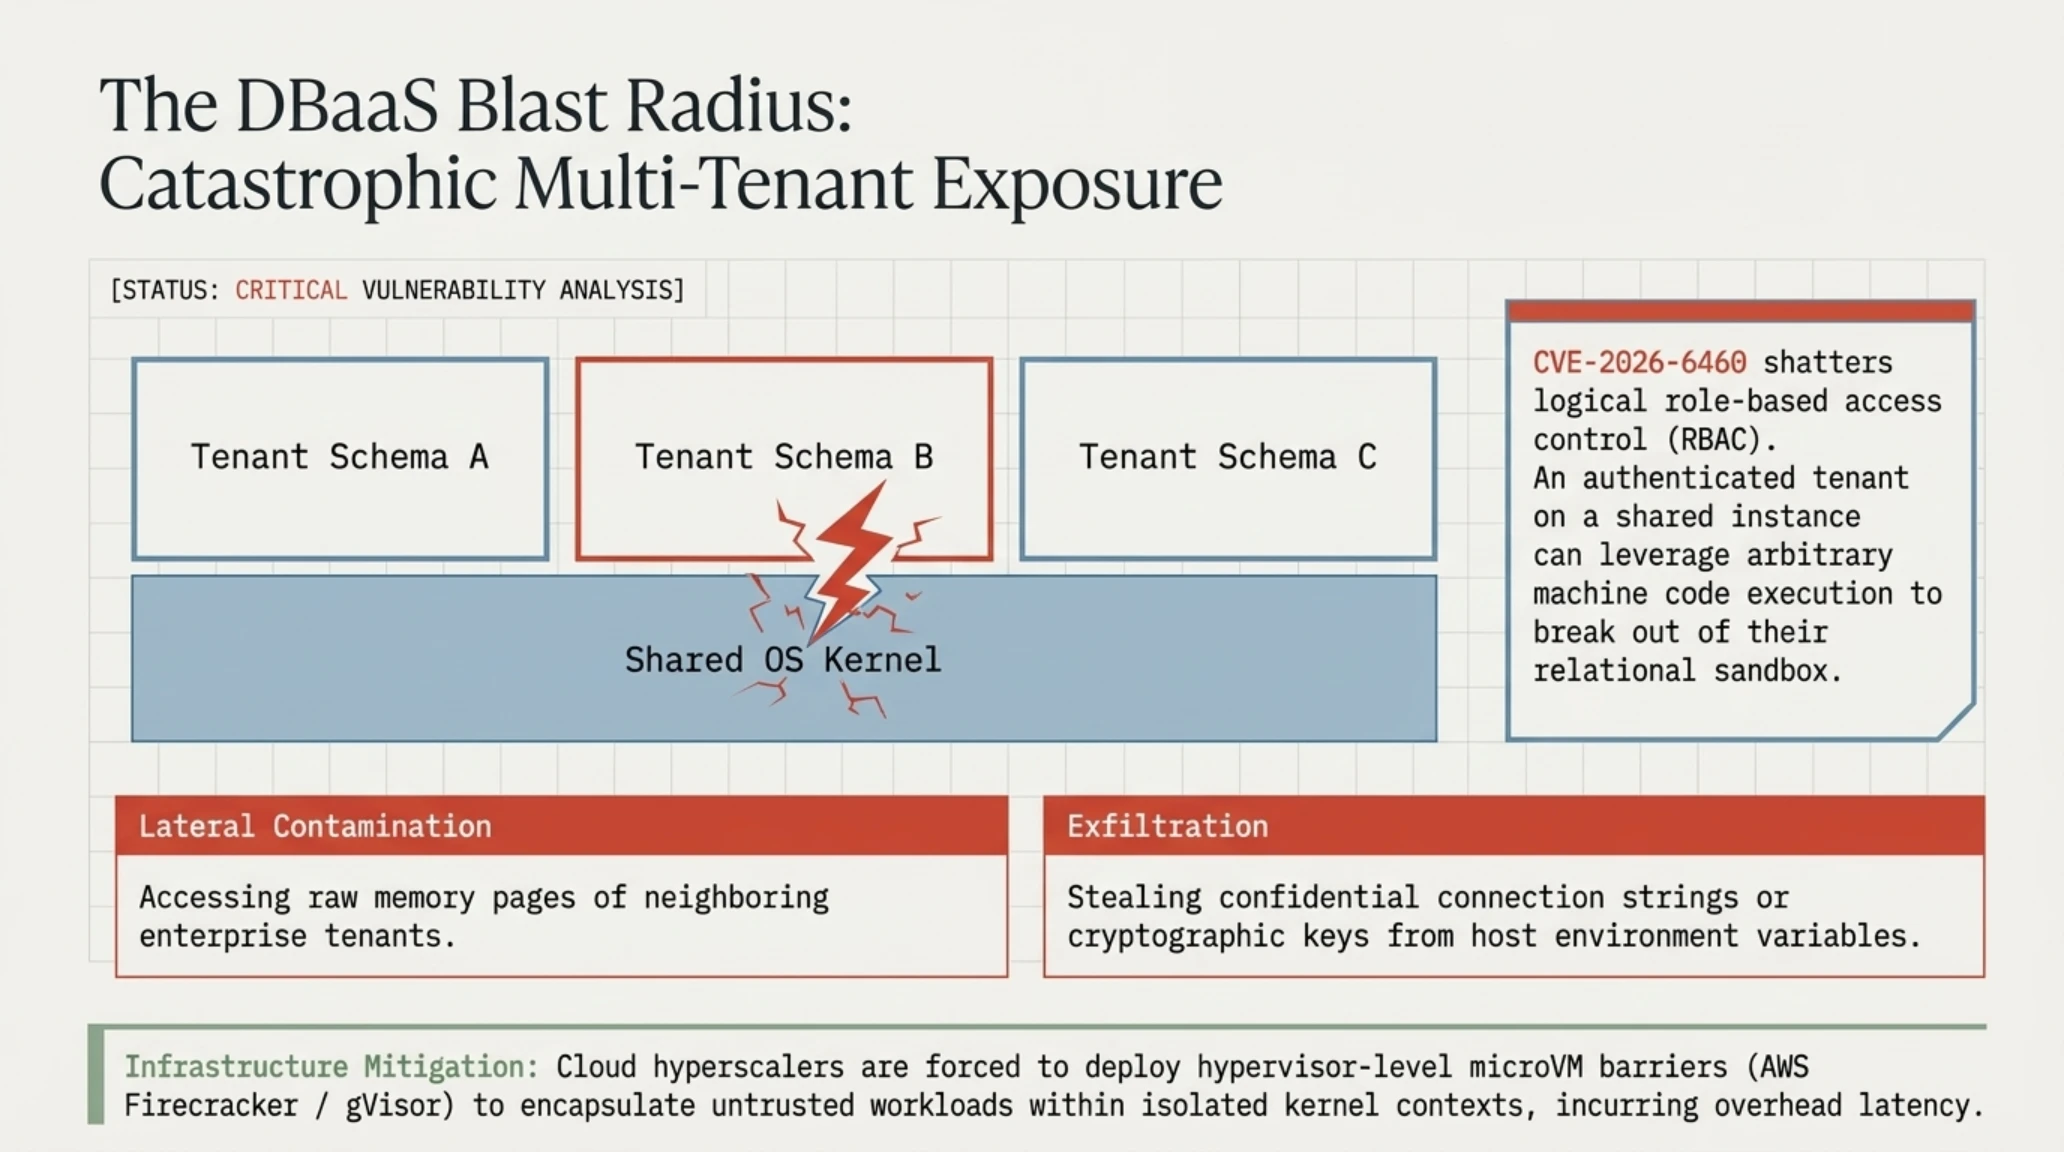
آنچه ابعاد این بحران را دوچندان میکند، وابستگی مفرط دنیای مدرن ابری به مفهوم پایگاههای داده اشتراکی یا پلتفرمهای پایگاهداده به عنوان سرویس (DBaaS) است. در شرکتهایی مانند Supabase، Render یا ارائهدهندگان میزبانی وب که صدها مشتری مختلف جداول خود را درون یک کلاستر مشترک با تفکیک سطوح دسترسی نگهداری میکنند، یک کاربر به ظاهر عادی با در اختیار داشتن مجوز ساده ساخت جدول موقت، میتواند فرآیند سرور دیتابیس را به کنترل خود درآورد و به دادههای سایر مستاجران در همان سرور فیزیکی دسترسی یابد.
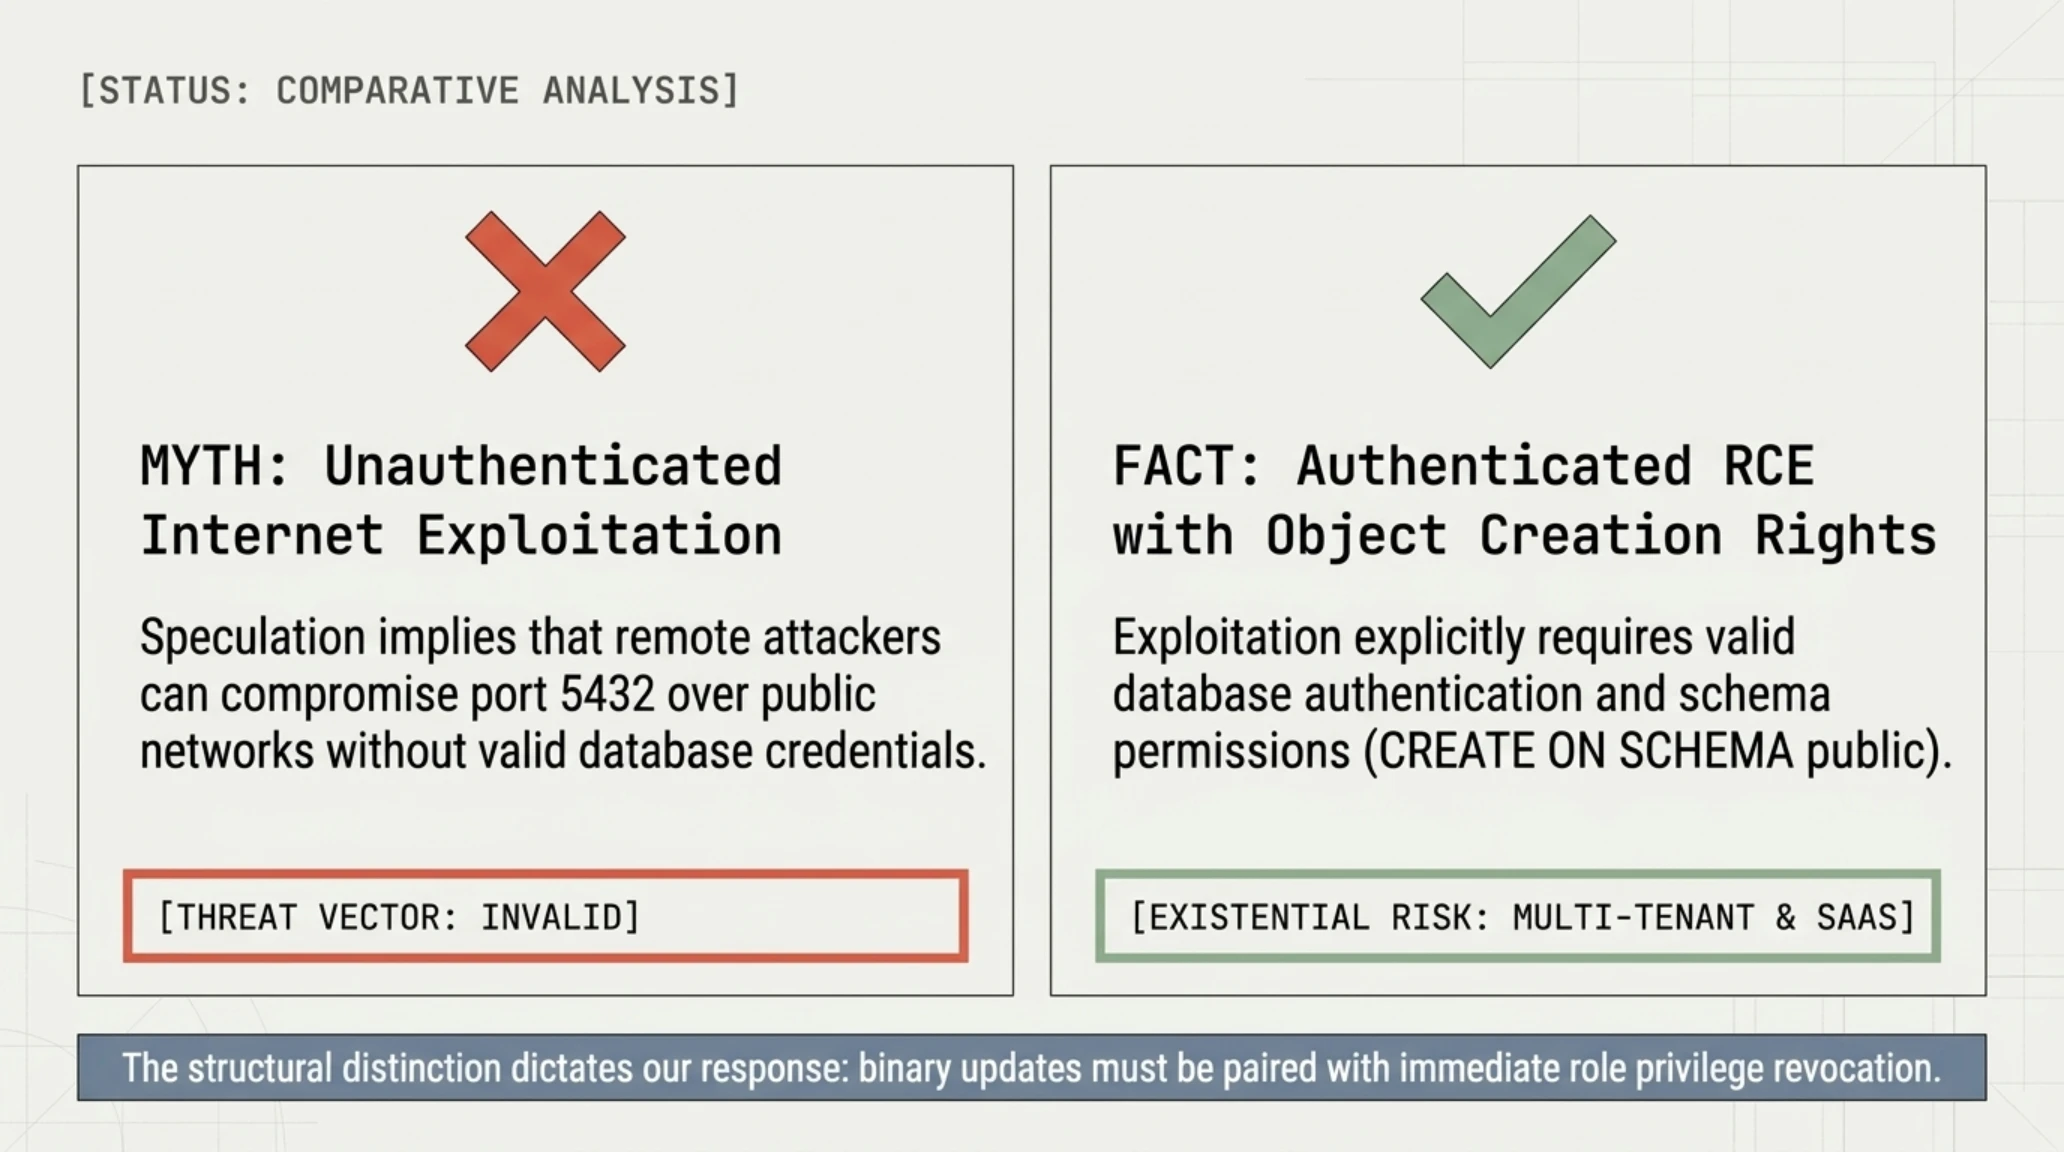
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
پیچیدگیهای فنی و چالشهای معماری این آسیبپذیری نشان میدهند که چرا برطرفسازی آن به یک جراحی سنگین در بافت فرادادهای هسته تبدیل شد و تیم توسعه را ناچار ساخت تا علاوه بر اصلاح کاتالوگ، هشداری سختگیرانه برای کامپایل مجدد تمام لایههای جانبی دیتابیس صادر کند.
واژهنامه اصطلاحات تخصصی معماری حافظه و پایگاهداده
مکانیزم فنی اکسپلویت و جهش از دسترسی دیتابیس به سطح سیستمعامل
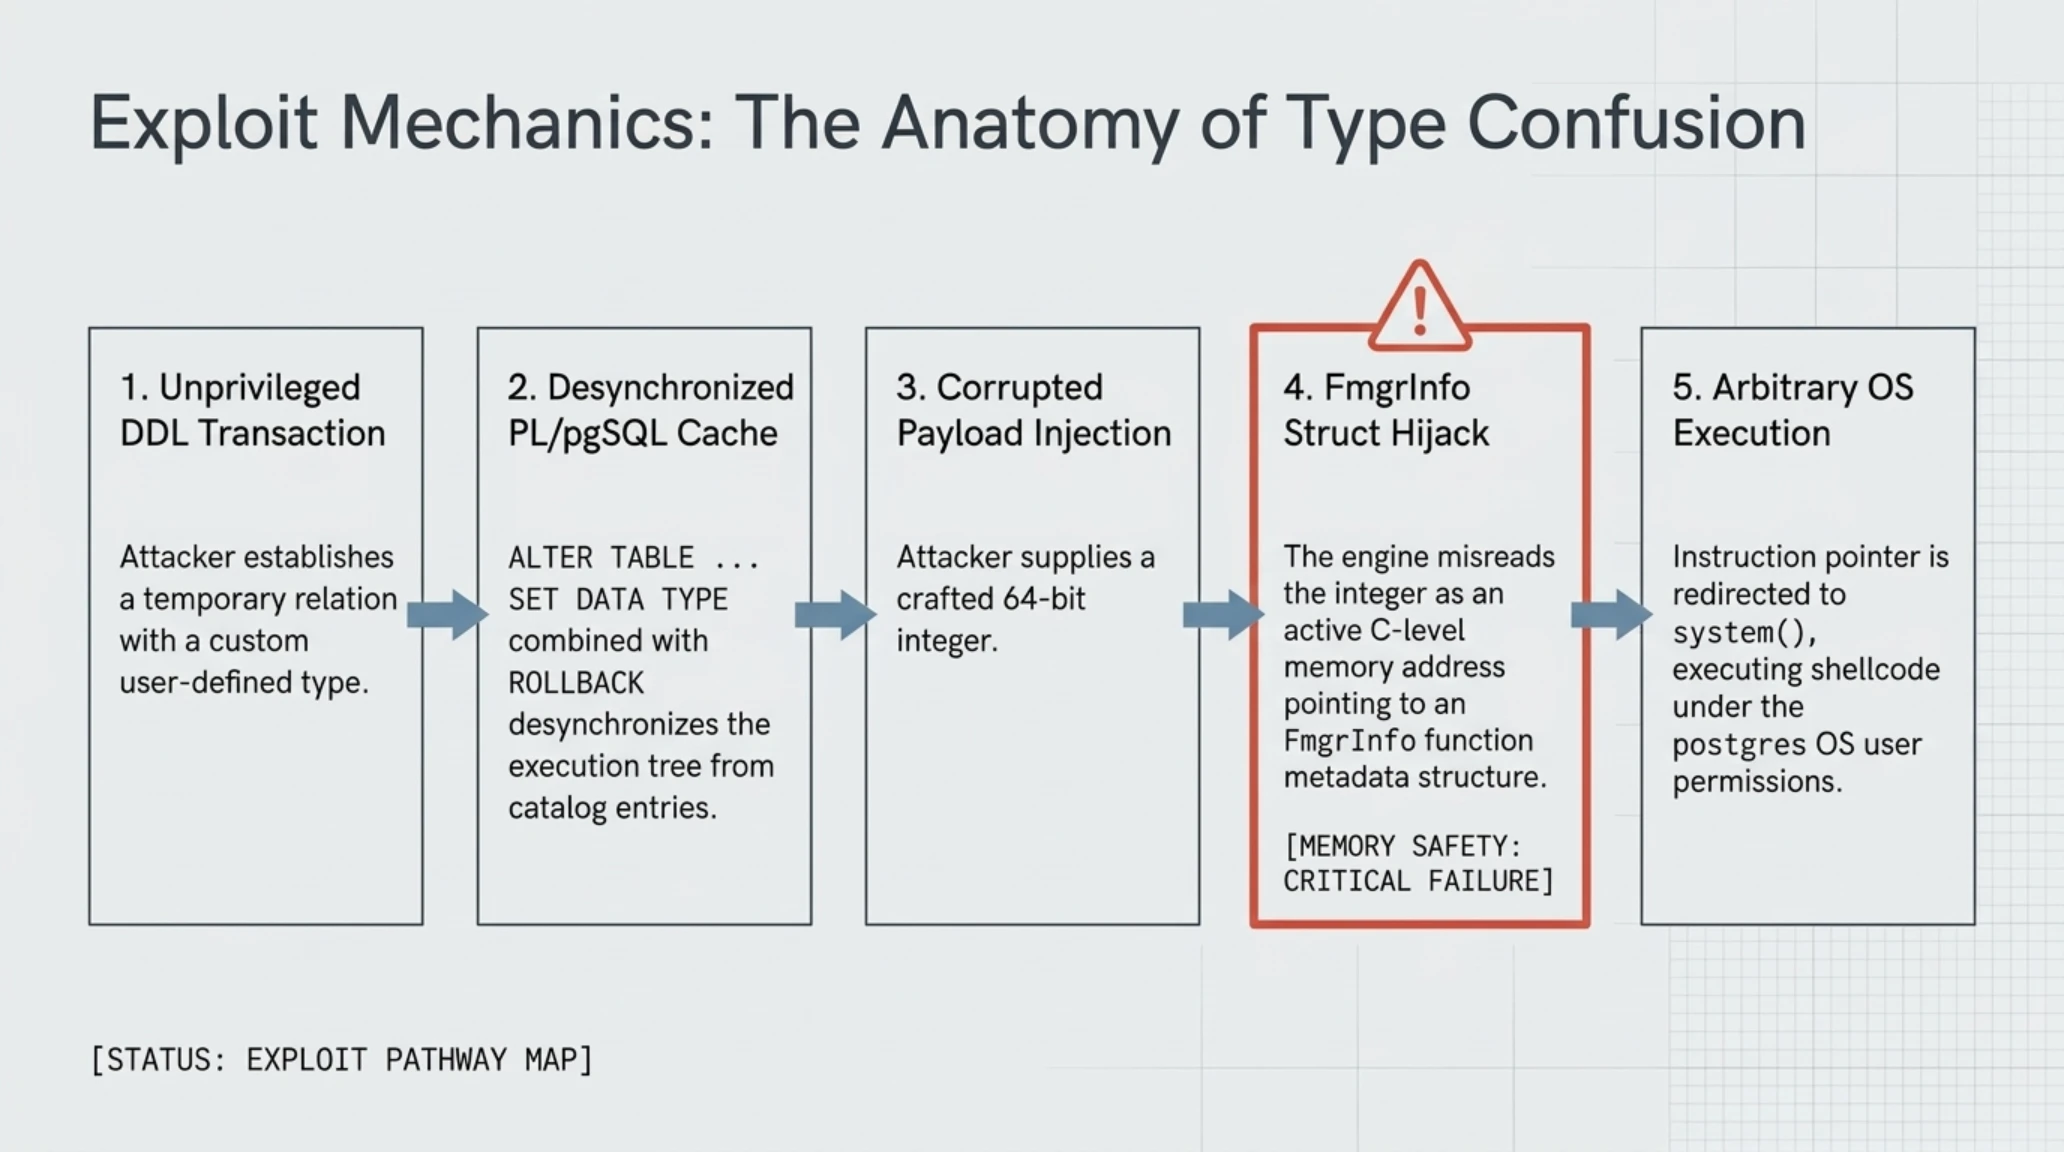
تحلیل کالبدشکافانه زنجیره حمله در CVE-2026-6460 نشان میدهد که مهاجمان چگونه میتوانند از تعامل به ظاهر بیخطر دستورات استاندارد SQL برای تسخیر فرآیند زیرین استفاده کنند. نقطه شروع حمله، در اختیار داشتن دسترسی به کاربری است که مجوز ساخت اشیاء موقت در پایگاهداده را داراست؛ مجوزی که طبق پیکربندی پیشفرض پستگرس، به تقریباً تمام کاربران معتبر متصل به یک دیتابیس اعطا میشود. مهاجم ابتدا یک جدول موقت به همراه نوع داده سفارشی خود ایجاد میکند و سپس با استفاده از توابع زبان PL/pgSQL، متغیری را تعریف مینماید که به آن نوع اشاره دارد.
در گام دوم، مهاجم با اجرای مجموعهای از تراکنشهای لغوشده و بازنویسی تعریف ستون از طریق عبارت `ALTER TABLE ... SET DATA TYPE`، ساختار کاتالوگ دیتابیس را دچار ناهماهنگی میکند. در این حالت، لایه کش حافظه پستگرس نوع داده جدید را ذخیره میکند، اما بخش اجرایی توابع زبان PL/pgSQL هنوز بر پایه فرضیات کش قبلی، دادهها را پردازش مینماید. هنگامی که یک مقدار عددی کنترلشده توسط مهاجم به عنوان پارامتر ارسال میشود، برنامه آن را به عنوان یک اشارهگر به ساختار حافظه `FmgrInfo` تفسیر میکند:
ساختار `FmgrInfo` در معماری داخلی پستگرس مسئول نگهداری آدرس تابعی است که باید فراخوانی شود. با دستکاری هوشمندانه این ساختار از طریق پدیده سردرگمی نوع داده، مهاجم اشارهگر فراخوانی را به سمت توابع سیستمی نظیر `system()` یا شلکدهای تزریقشده در بافر حافظه منحرف میسازد. در این لحظه، پردازش `postgres` کدهای تزریقشده را با سطح دسترسی همان کاربر سیستمی اجرا میکند و به مهاجم امکان میدهد تا به خط فرمان سرور لینوکسی دسترسی یافته، فایلهای پیکربندی را دستکاری کند یا به سایر بخشهای شبکه داخلی سازمان نفوذ نماید.
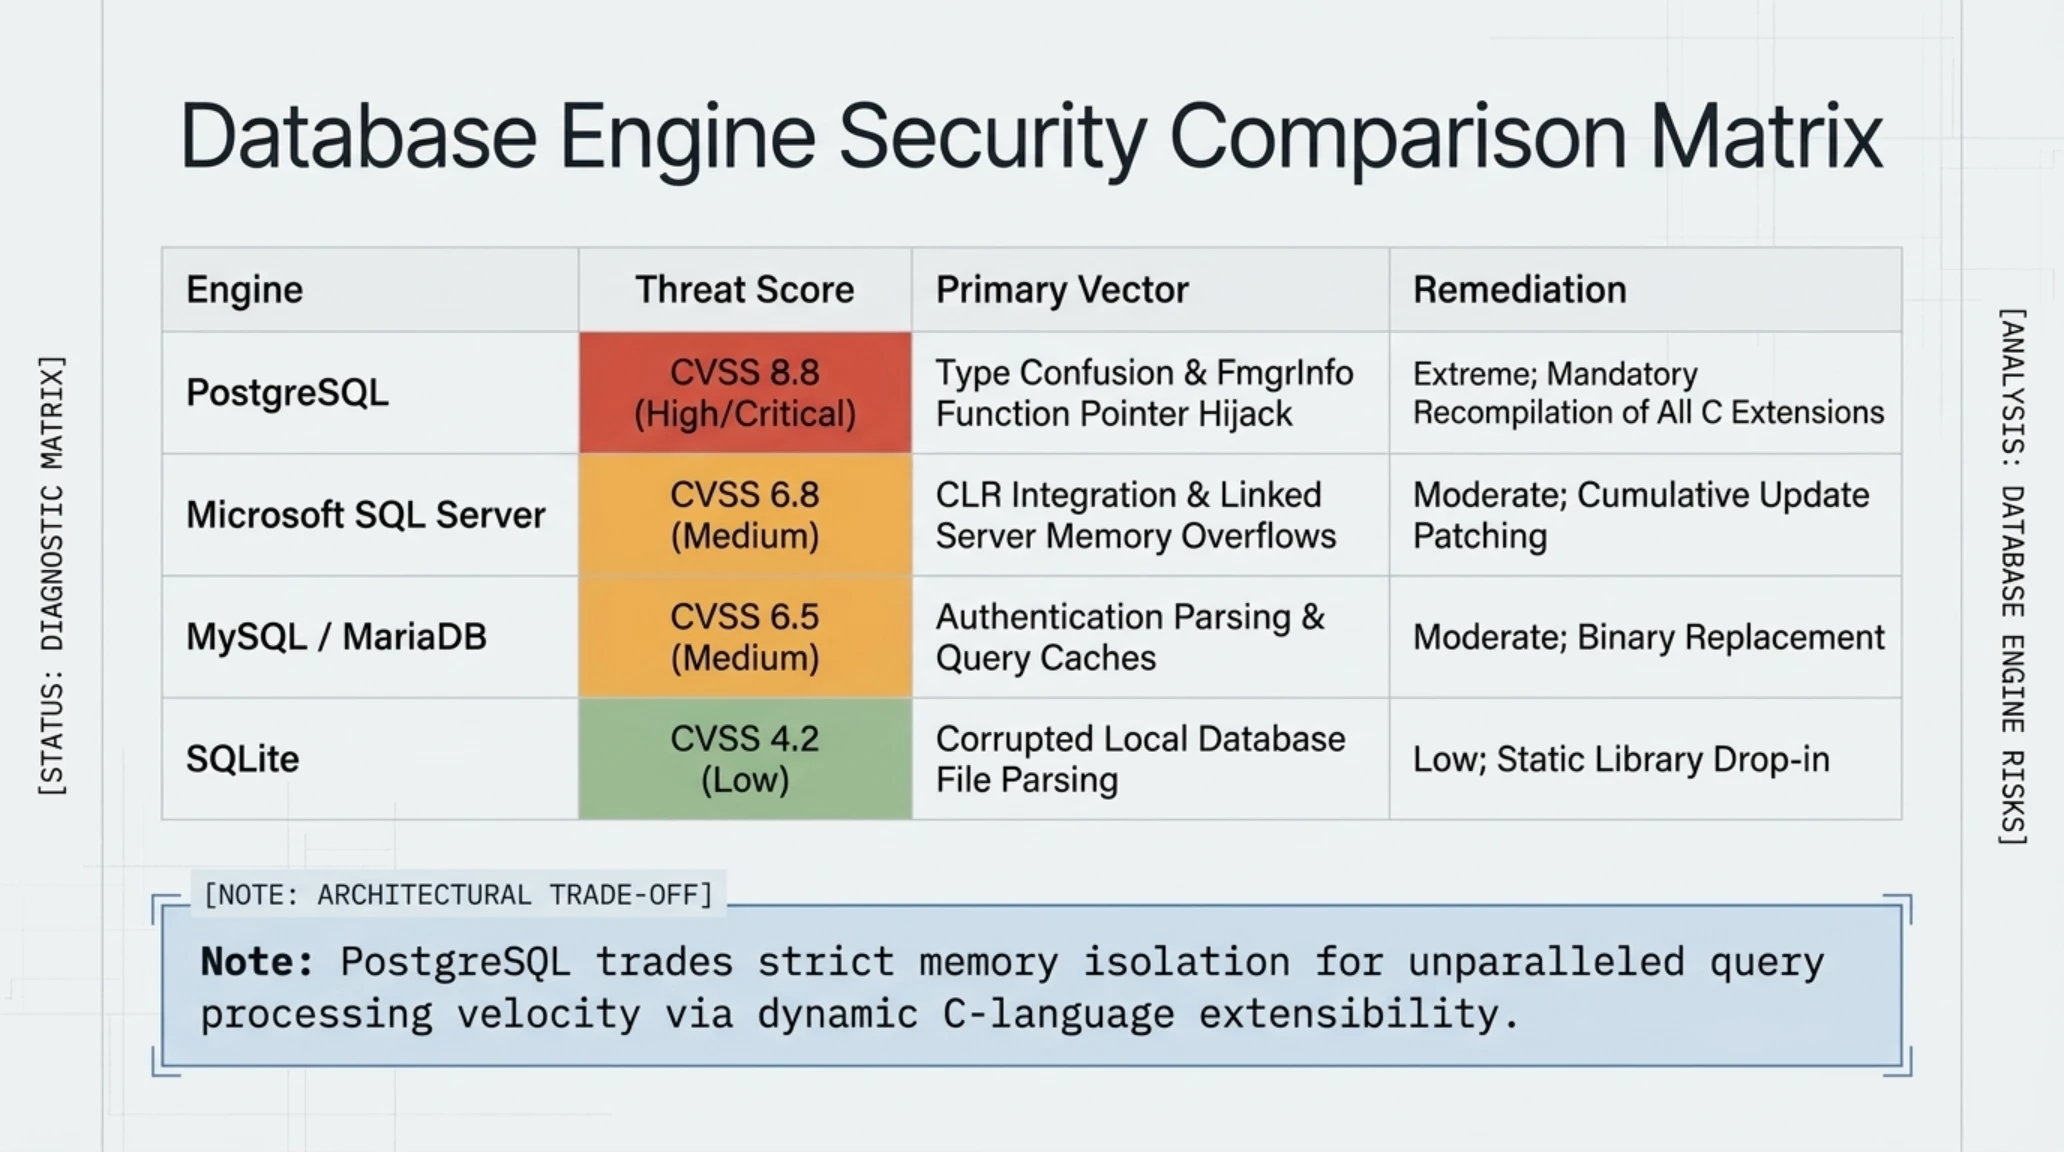
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
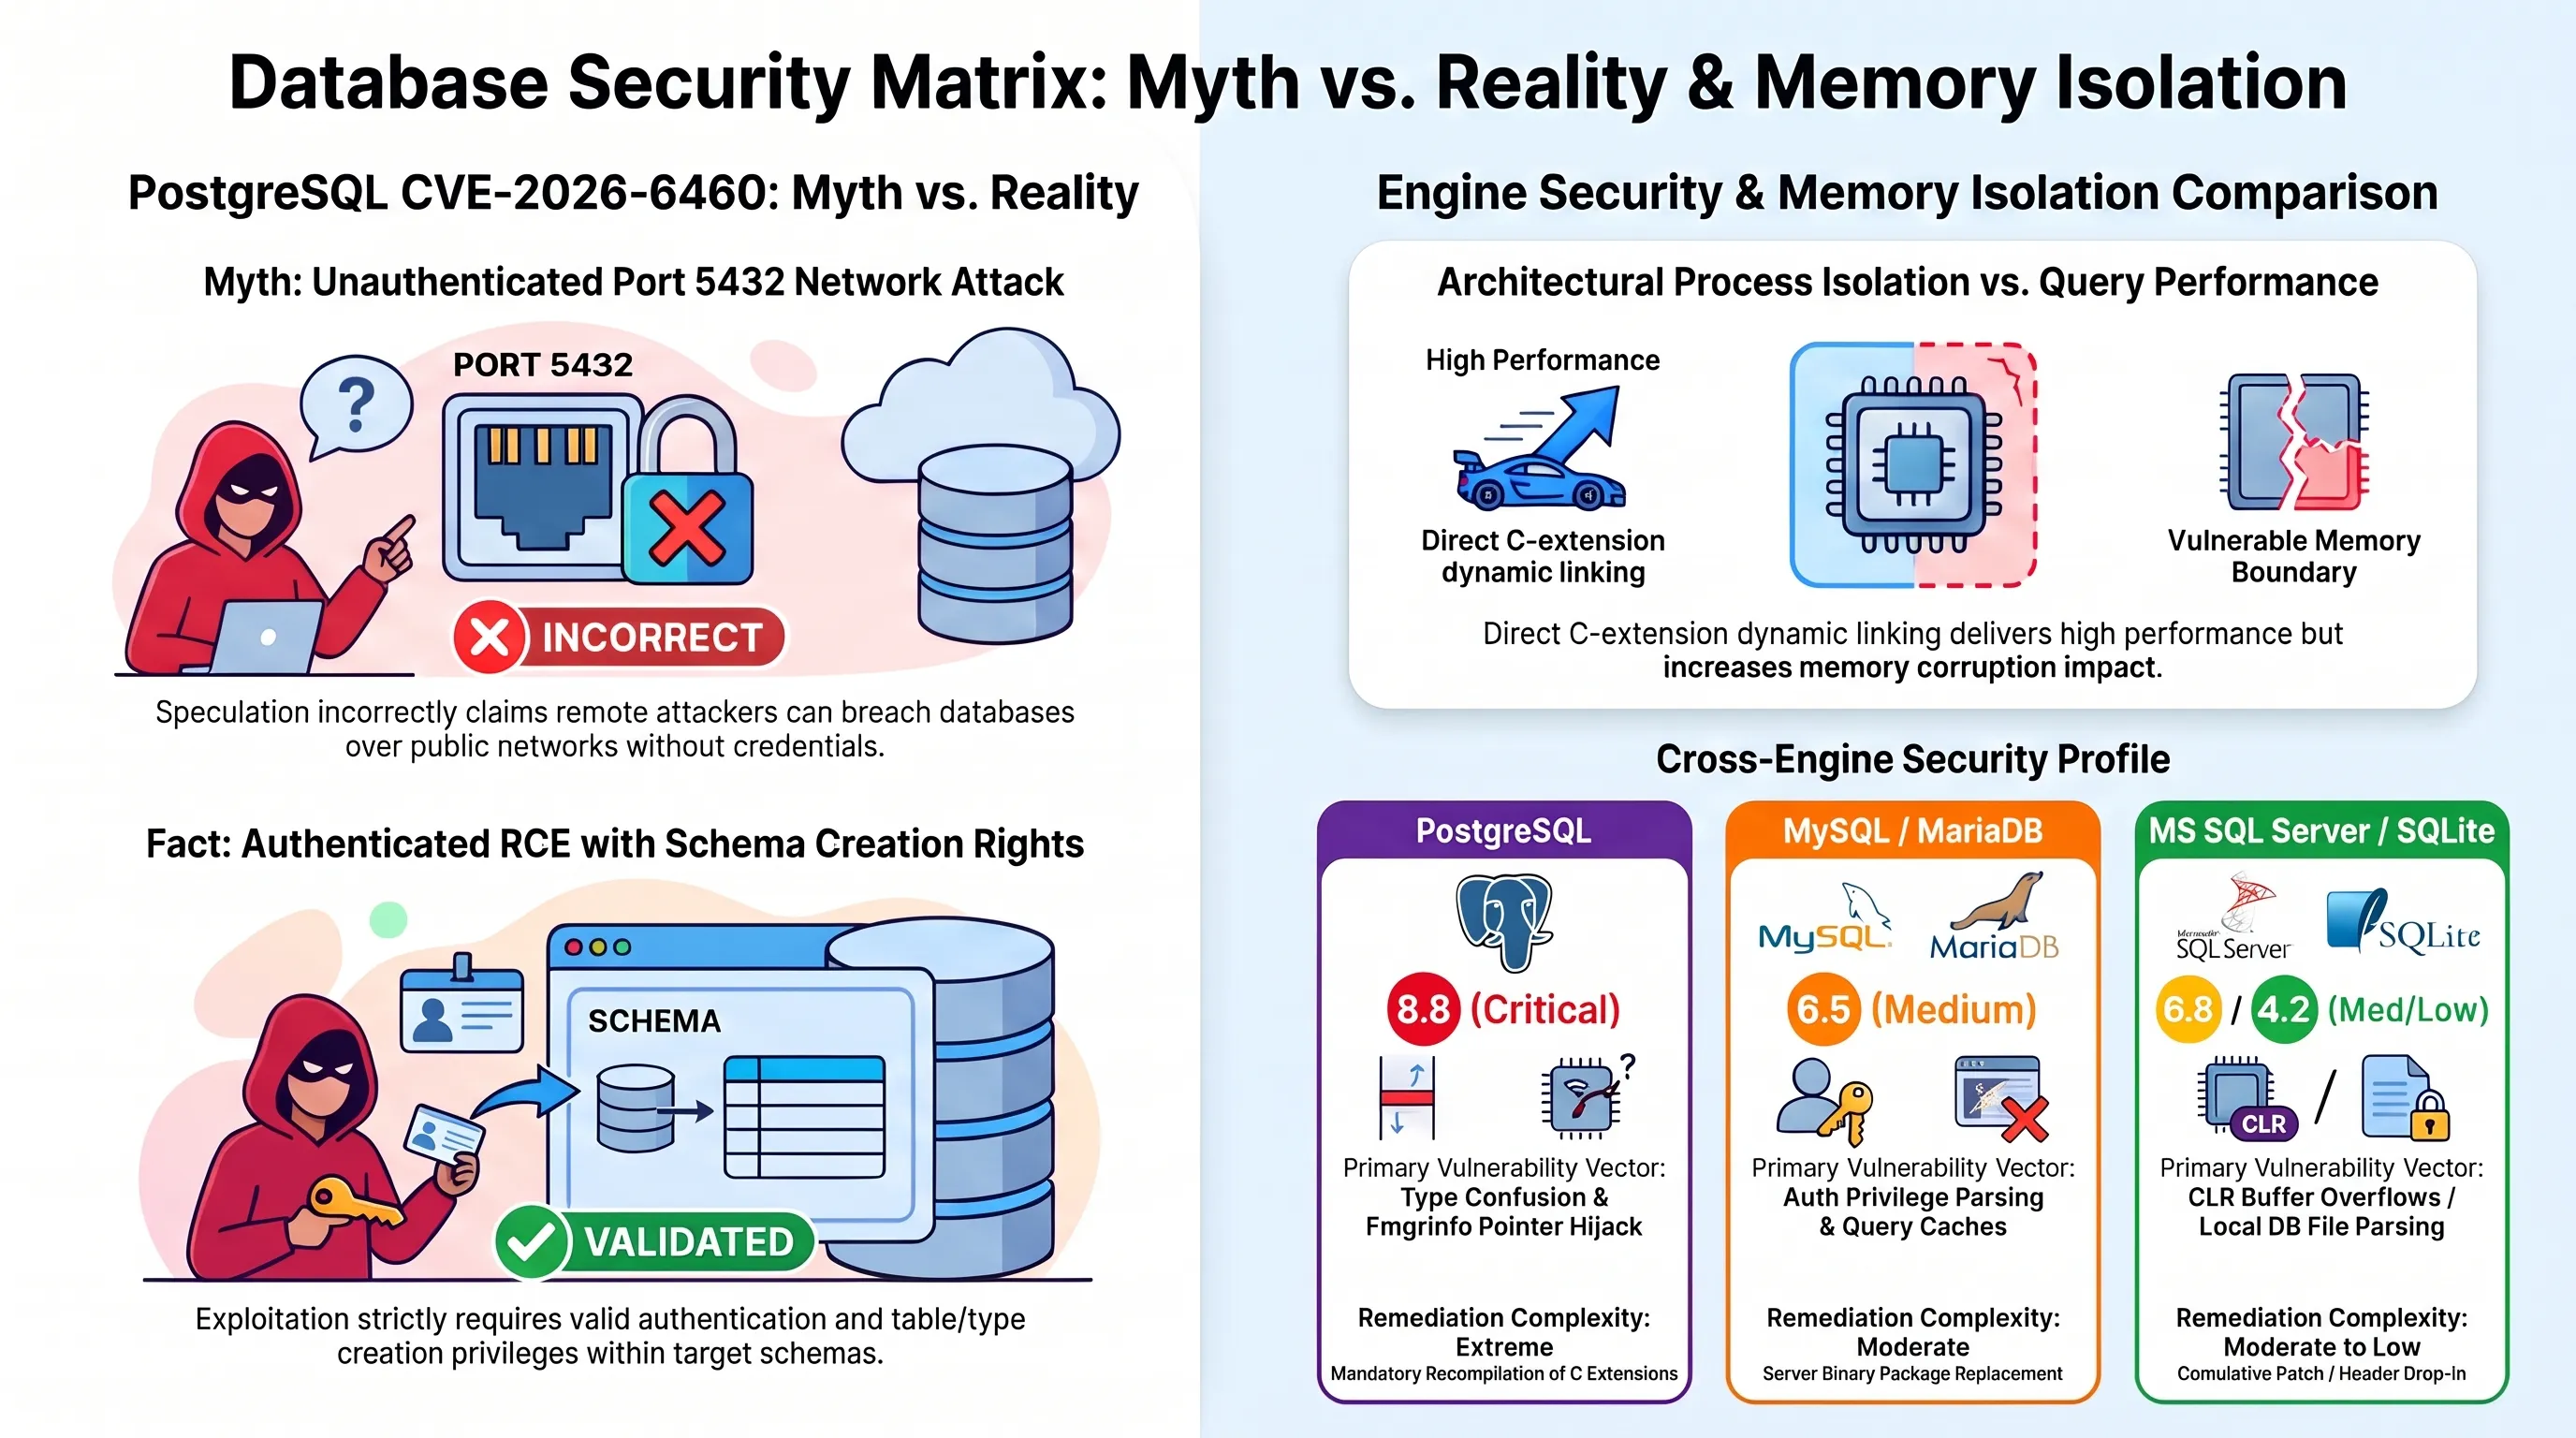
| موتور پایگاهداده | شدت آسیبپذیری اخیر (CVSS) | بردار بهرهبرداری و نفوذ | سطح پیچیدگی عملیات پچینگ |
|---|---|---|---|
| PostgreSQL (CVE-2026-6460) | ۸.۸ (بالا / بحرانی) | خلط نوع حافظه و دستکاری ساختار FmgrInfo در C | بسیار بالا؛ نیازمند کامپایل مجدد تمام اکستنشنهای C |
| MySQL / MariaDB | ۶.۵ (متوسط) | خطاهای مربوط به مدیریت دسترسی و کش کوئریها | متوسط؛ تنها نیازمند بهروزرسانی باینری سرور |
| SQLite (موتور توکار) | ۴.۲ (پایین) | آسیبپذیریهای محدود در تحلیل ساختار فایل محلی | ساده؛ جایگزینی فایل کتابخانه تکفایلی |
| Microsoft SQL Server | ۶.۸ (متوسط) | آسیبپذیریهای سرور لینک و بافر حافظه در CLR Integration | متوسط؛ اعمال Cumulative Update و ریست سرویس |
تفاوت بنیادین پستگرس با سایر موتورهای پایگاهداده، عمق وابستگی آن به اکوسیستم افزونههاست. برخلاف سیستمهایی که لایههای توسعه را درون یک سندباکس محدود یا ماشین مجازی نگهداری میکنند، پستگرس به اکستنشنهای C اجازه میدهد تا مستقیماً درون فضای آدرسدهی پردازش اصلی اجرا شوند. این طراحی با وجود اعطای سرعت خارقالعاده، پاشنه آشیل بزرگی در برابر نقایص حافظه به شمار میرود.
پیامدهای زنجیرهای برای اکستنشنهای C و بحران پکیجهای ثالث
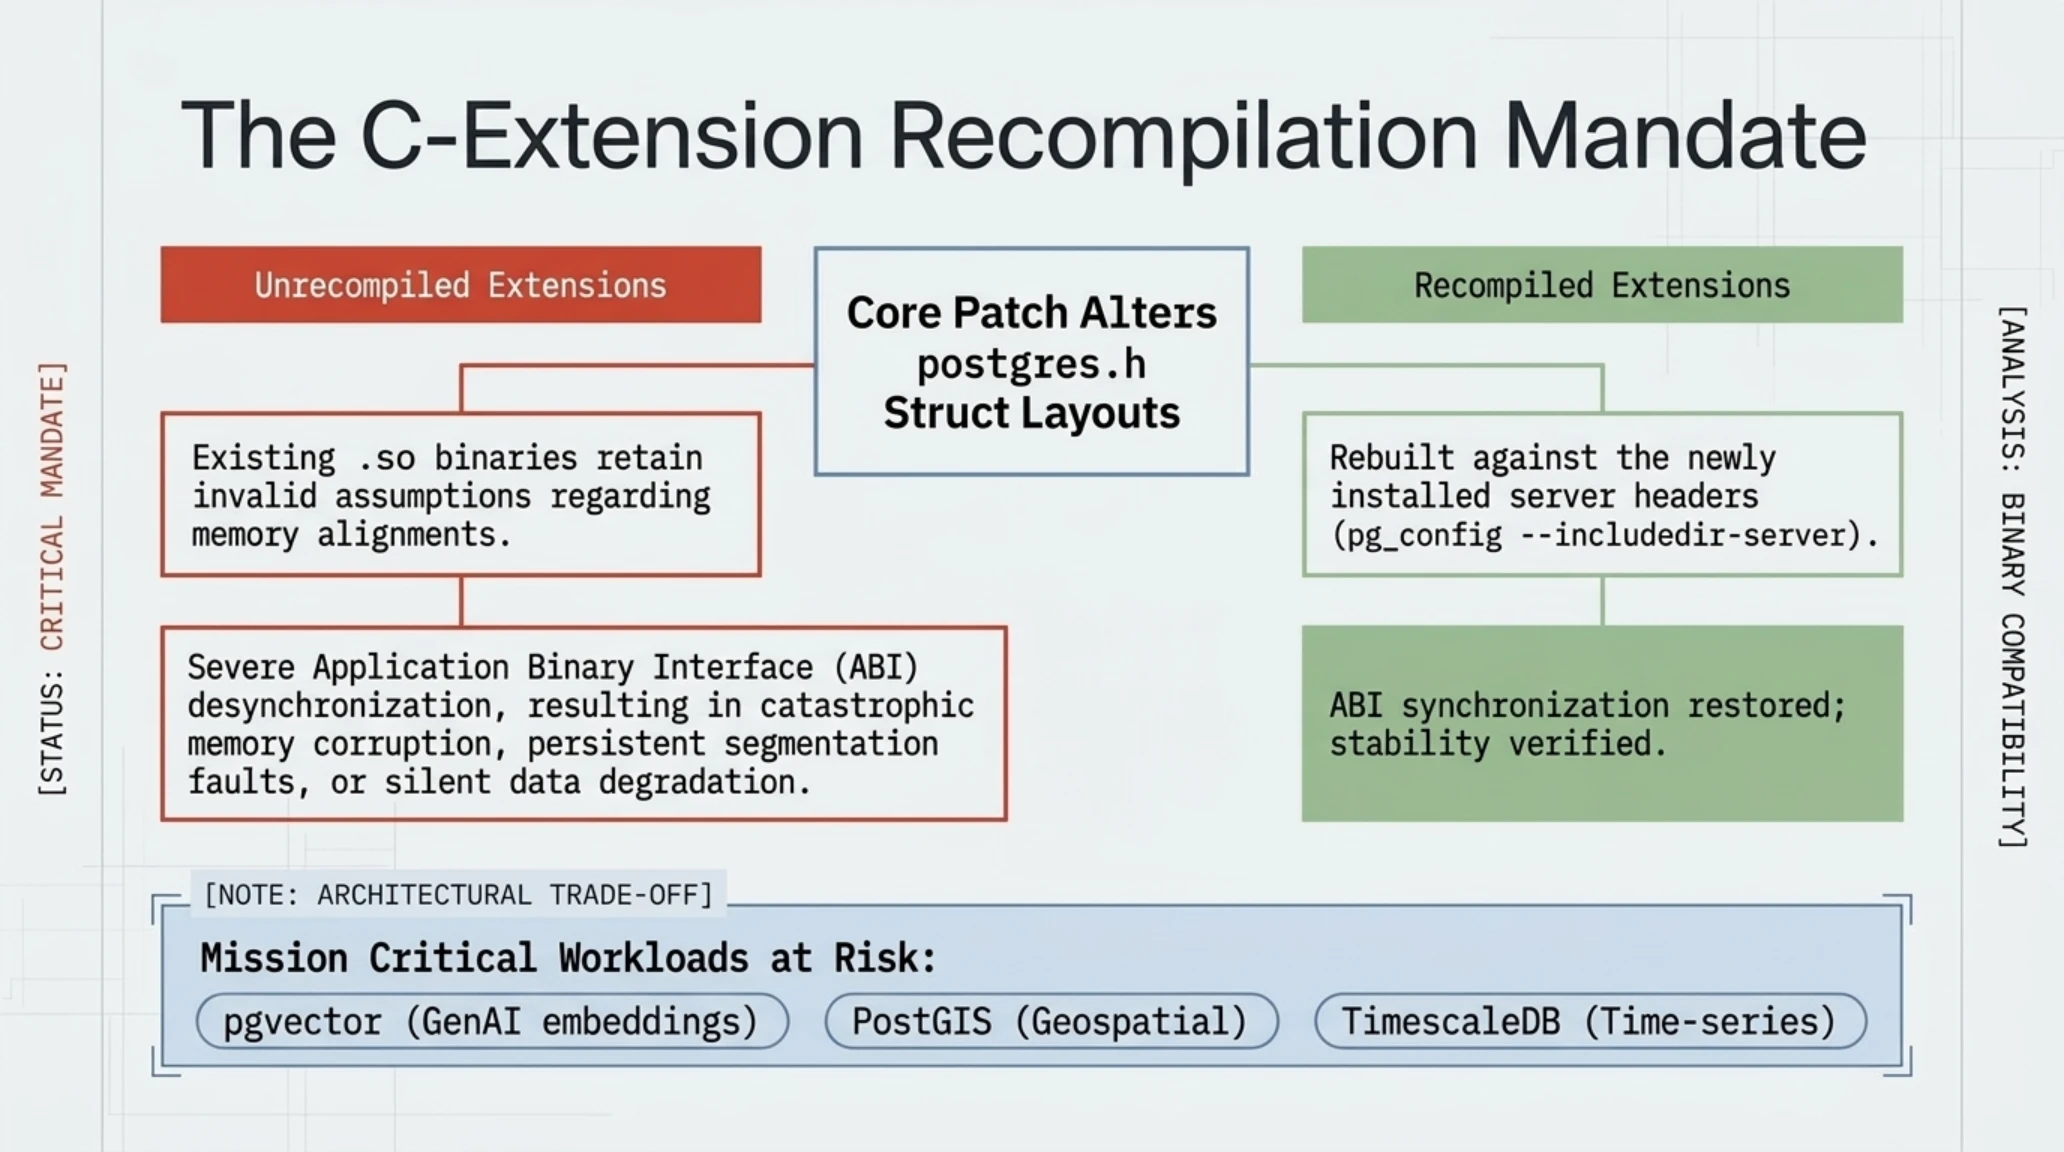
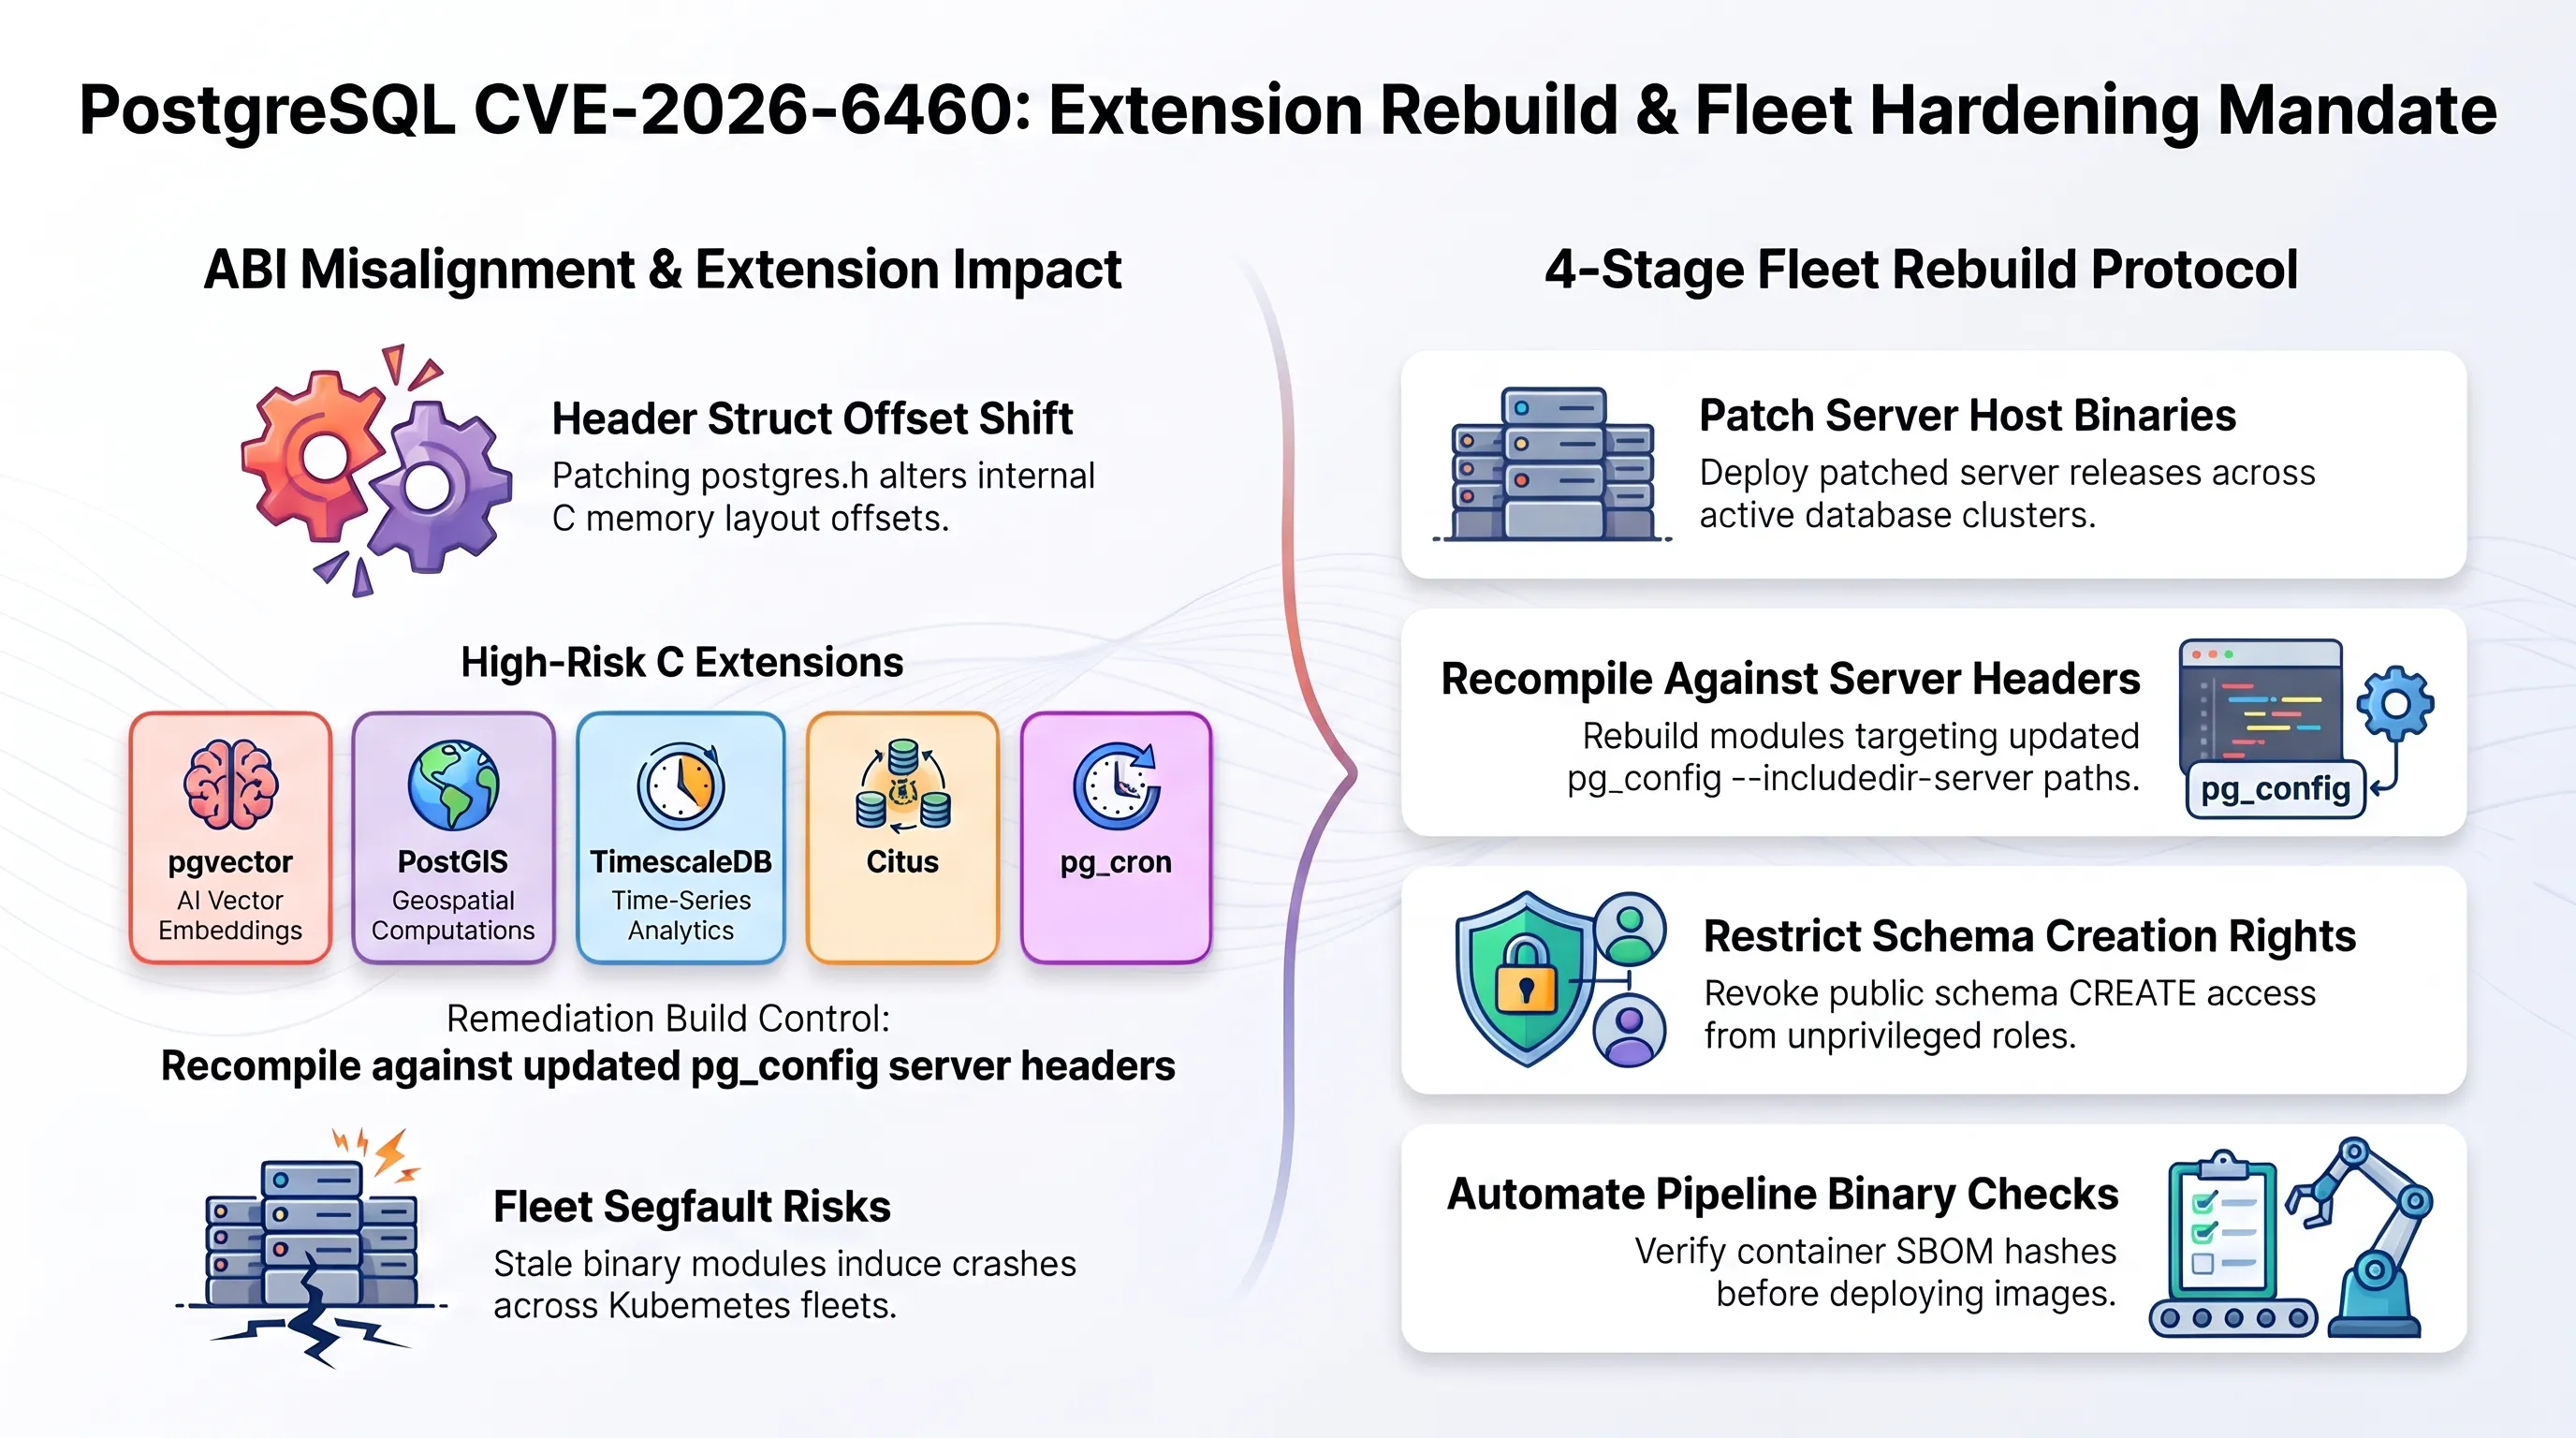
بزرگترین شوک عملیاتی این رخداد، دستور اکید تیم امنیتی مبنی بر الزام کامپایل مجدد تمامی اکستنشنهای زبان C است. در اکوسیستم مدرن داده، به ندرت کلاستر پستگرسی یافت میشود که بدون اکستنشنهای محبوبی مانند `pgvector` (برای جستجوی معنایی هوش مصنوعی)، `PostGIS` (برای پردازشهای مکانی)، `TimescaleDB` (برای سریهای زمانی)، یا `pg_stat_statements` کار کند. این افزونهها برای عملکرد سریع، ساختارهای دادهای سراسری پستگرس را از هدرهای منبع (`postgres.h`) ایمپورت میکنند.
بهروزرسانی امنیتی اخیر، نحوه ذخیرهسازی و ارجاع تایپها را در سطح هدرهای پایهای C تغییر داده است. اگر مدیری صرفاً بسته نرمافزاری سرور پستگرس را ارتقا دهد اما کتابخانههای `.so` مربوط به اکستنشنهای C را با هدرهای جدید کامپایل مجدد نکند، ساختار بایتهای مورد انتظار در حافظه مطابقت نخواهد داشت. این عدم انطباق باینری (ABI Incompatibility) نه تنها میتواند باعث کرشهای ناگهانی پایگاهداده و توقف سرویس شود، بلکه در مواردی ممکن است حفرههای جدیدی برای فساد خاموش اطلاعات (Silent Data Corruption) ایجاد کند:
این مسئله برای تیمهای دوآپس و زیرساخت در شرکتهای بزرگ که هزاران کانتینر داکر سفارشی یا کلاسترهای کوبرنتیز مبتنی بر CloudNativePG را اداره میکنند، به یک کابوس تدارکاتی تمامعیار تبدیل شده است؛ زیرا تمامی ایمیجهای شخصیسازیشده دیتابیس باید از ابتدا با ایمیجهای پایه جدید بیلد شوند.
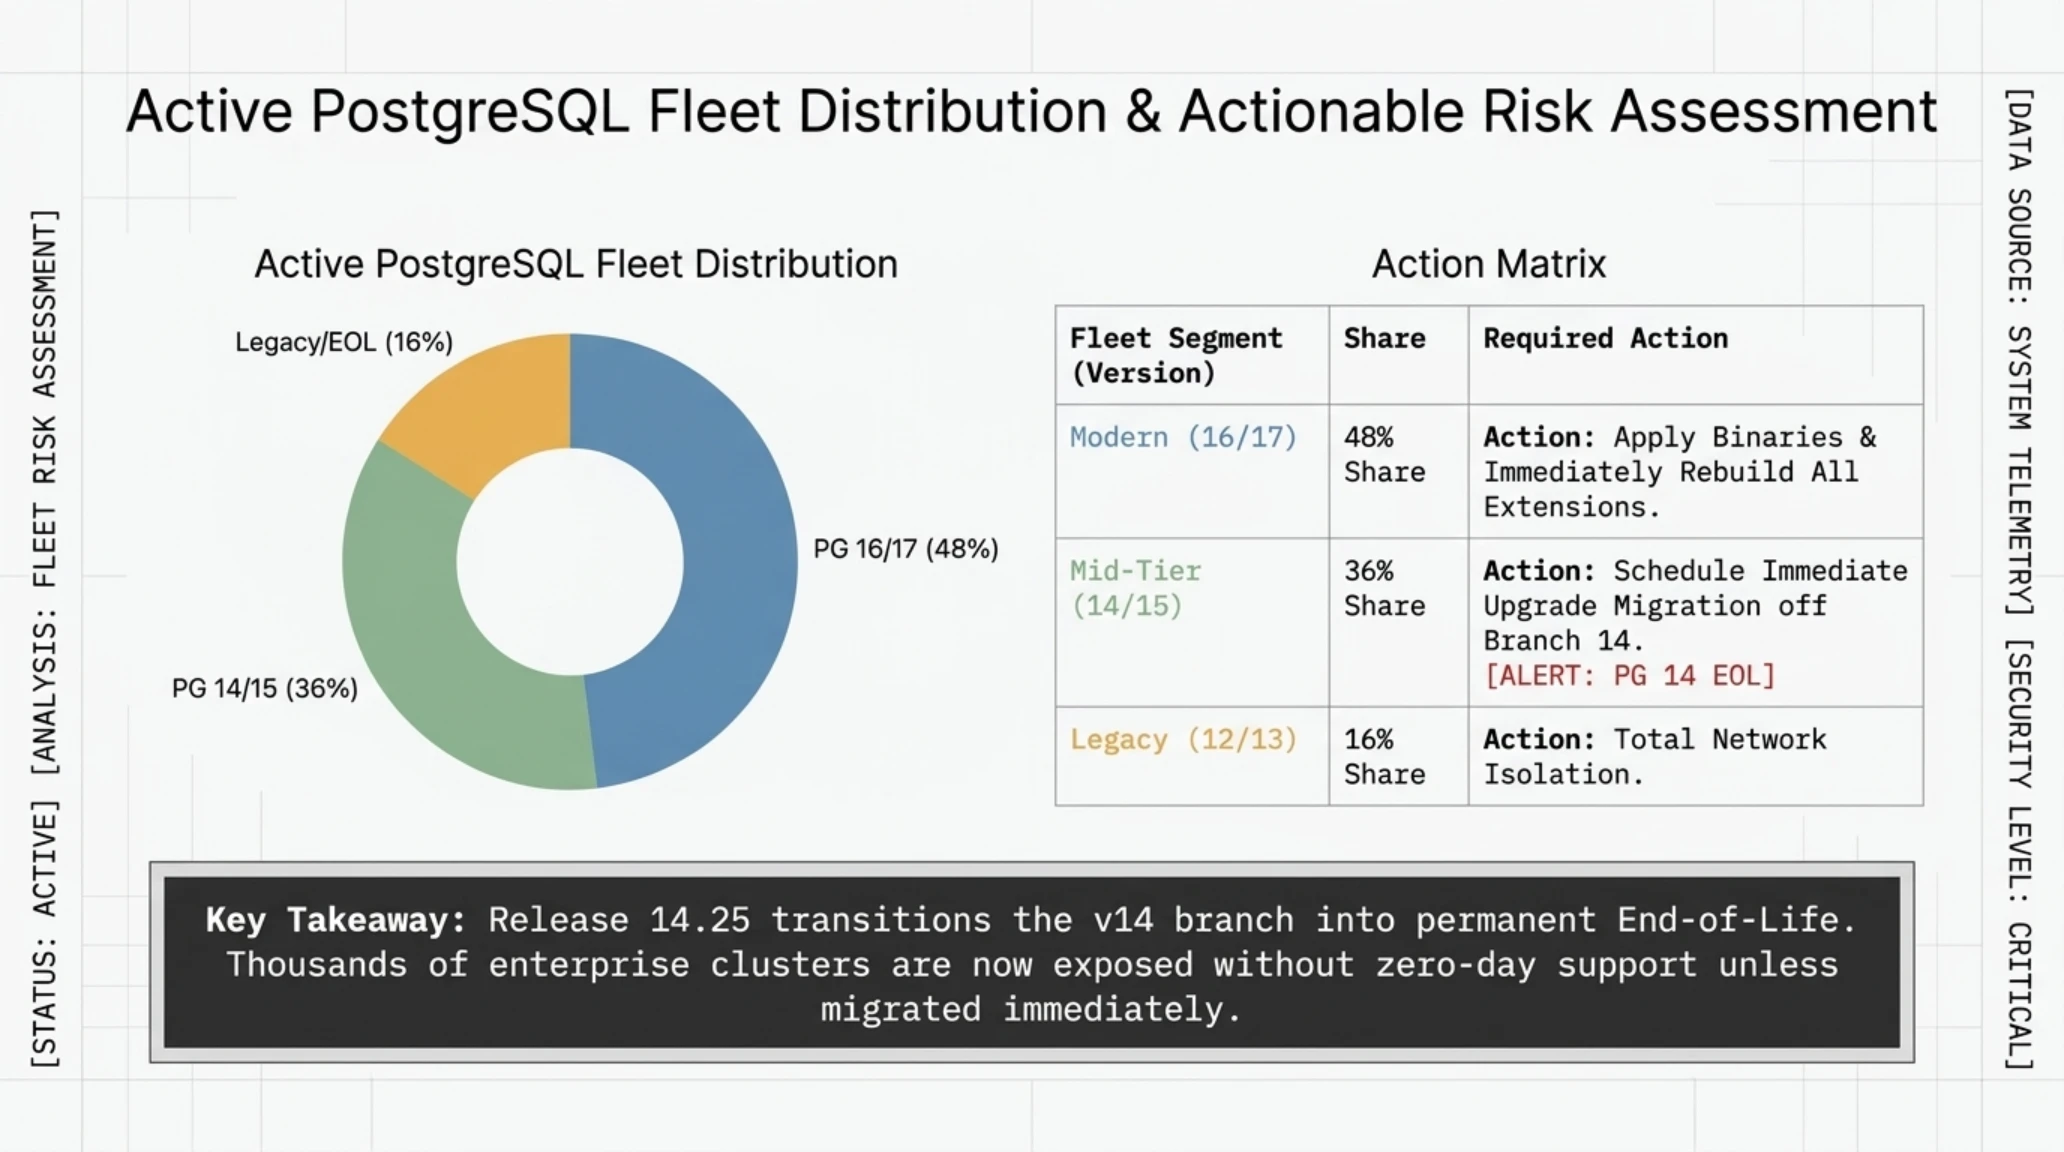
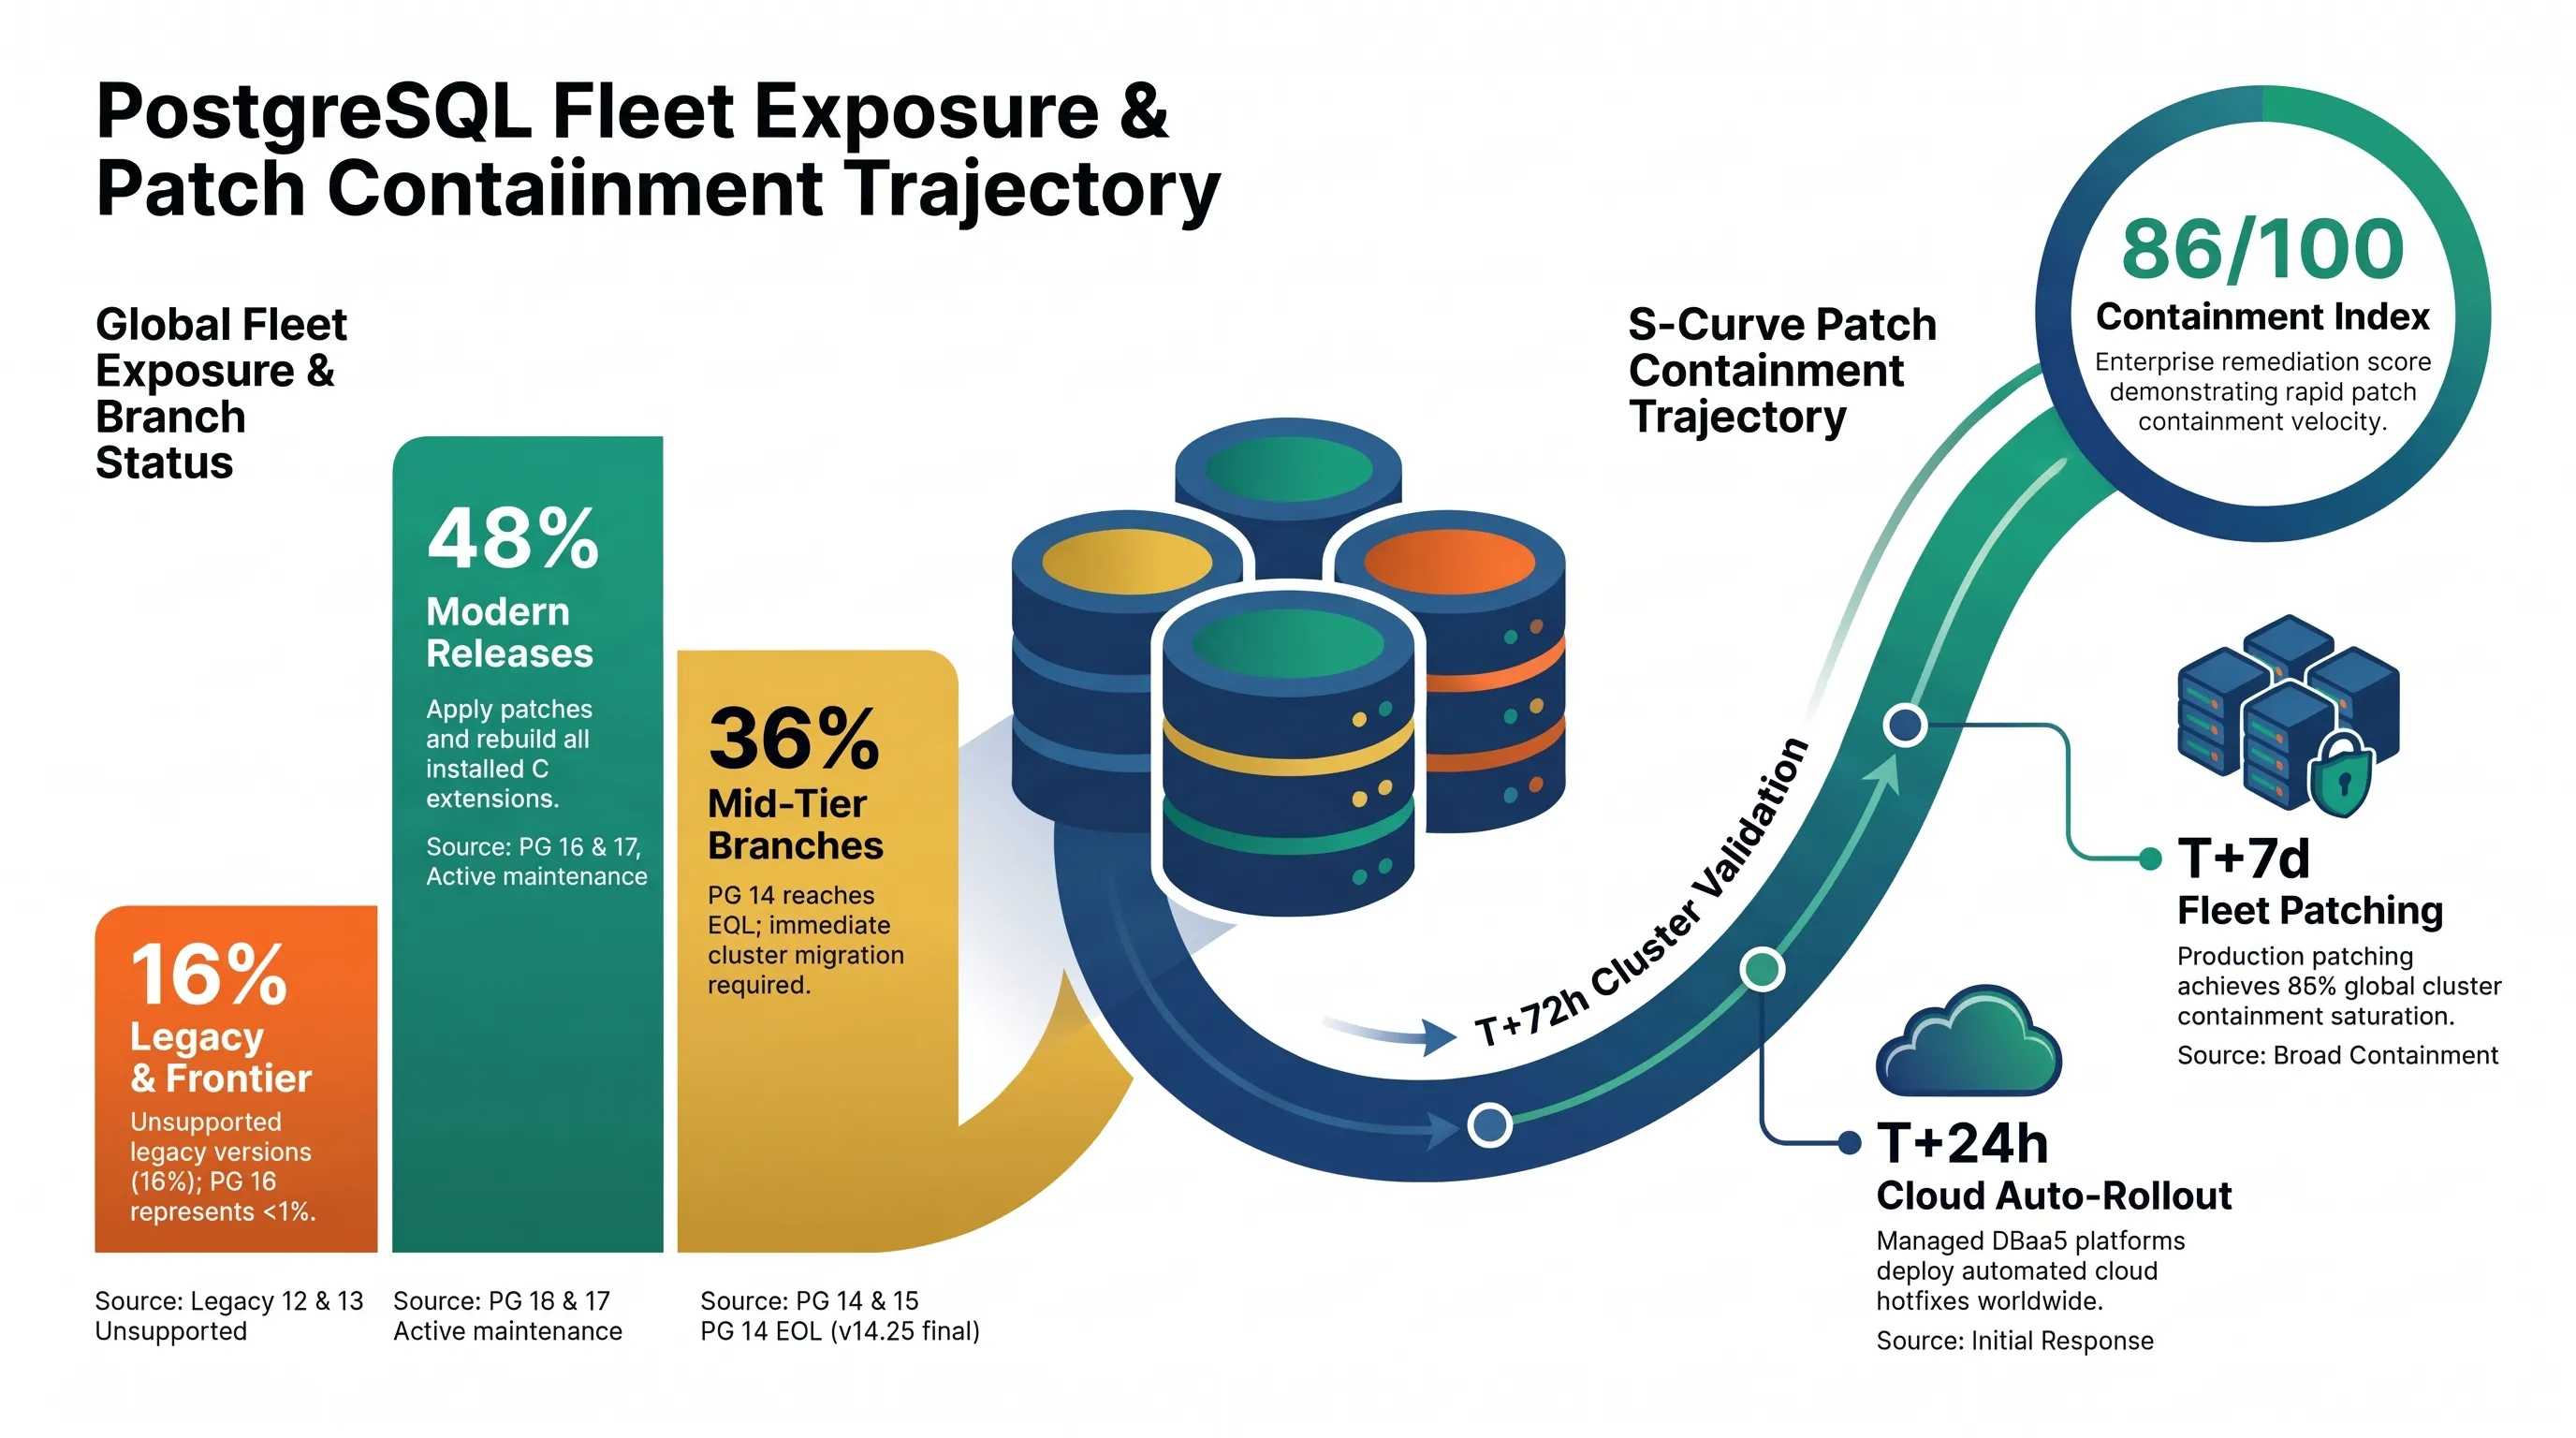
این هشدار صریح از سوی توسعهدهندگان ارشد نشان میدهد که جامعه پایگاهداده وارد دوره جدیدی از ممیزیهای عمیق فنی شده است. برای سنجش مقیاس سرورهای تحت تاثیر این رخداد، نگاهی به توزیع نسخههای در حال اجرا در شرکتهای بزرگ ضروری است:
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| نسل و شاخه نسخه | سهم از کل سرورهای عملیاتی | وضعیت پشتیبانی و ضریب ریسک | اقدام اضطراری الزامی |
|---|---|---|---|
| نسخههای مدرن (۱۶ و ۱۷) | ۴۸ درصد از استقرارها | فعال؛ پچهای فوری ۱۶.۱۶ و ۱۷.۱۲ منتشر شد | ارتقای باینری و Rebuild فوری افزونهها |
| نسخههای میانی (۱۴ و ۱۵) | ۳۶ درصد از استقرارها | نسخه ۱۴ رسماً EOL شد؛ پچ ۱۵.۲۰ در دسترس | مهاجرت فوری به نسخه ۱۶ یا ۱۷ برای کاربران نسخه ۱۴ |
| نسخههای قدیمی منسوخ (۱۲ و ۱۳) | ۱۶ درصد از استقرارها | پایان کامل پشتیبانی؛ فاقد پچ رسمی امنیتی | آسیبپذیری دائمی؛ نیاز به ایزولاسیون کامل شبکه |
| نگارش پیشگام (PostgreSQL 18) | کمتر از ۱ درصد | در حال توسعه؛ بازنگری معماری انواع داده و ایزولاسیون FmgrInfo | پایش مستمر کامیتهای برنچ اصلی و مهاجرت آزمایشی |
توزیع آماری فوق نشان میدهد که بیش از نیمی از زیرساختهای پایگاهداده جهان در محدوده پرخطر قرار دارند و تعلل در اعمال وصلههای ترمیمی میتواند به یک بحران نشت اطلاعاتی در مقیاس اینترنت منجر گردد.
جزئیات بسته ۵۲ وصله امنیتی نوامبر ۲۰۲۶ و پایان خط نسخه محبوب ۱۴
انتشار همزمان ۵۲ وصله امنیتی در یک بهروزرسانی ماهانه، رخدادی فوقالعاده نادر در تاریخ بنیاد توسعه پستگرس به شمار میرود. گرچه توجه افکار عمومی و متخصصان امنیت روی آسیبپذیری ۲۲ ساله CVE-2026-6460 متمرکز شده است، اما بسته اصلاحی نوامبر ۲۰۲۶ مجموعهای گسترده از خطرات دیگر را نیز پوشش داده است. از جمله این موارد میتوان به نقص در سازوکار تکثیر منطقی (Logical Replication) اشاره کرد که به کاربران با دسترسی پایین اجازه ارتقای سطح دسترسی به ابرکاربر (Superuser) را میداد، و همچنین خطاهای بافر در موتور بهینهساز کوئری که امکان از کار انداختن کامل سرور از طریق ارسال پرسوجوهای پیچیده و نامتقارن را فراهم میساخت.
در کنار رخنههای امنیتی، انتشار نسخه ۱۴.۲۵ ناقوس مرگ یکی از محبوبترین نسخههای تاریخ این پایگاهداده را به صدا درآورد. شاخه PostgreSQL 14 که در پاییز ۲۰۲۱ معرفی شد، به دلیل پایداری استثنایی و بهبود چشمگیر در مدیریت ایندکسهای B-Tree، در هزاران موسسه مالی و بانکی جهان به عنوان نسخه استاندارد سازمانی استقرار یافته بود. با عرضه این بهروزرسانی، پشتیبانی رسمی بنیاد از شاخه ۱۴ برای همیشه به پایان رسید (End-of-Life)؛ به این معنا که کلاسترهای مبتنی بر نسخه ۱۴ از این پس در برابر آسیبپذیریهای روز-صفر آتی کاملاً بیدفاع خواهند بود و مدیران چارهای جز برنامهریزی فوری برای ارتقای سراسری نخواهند داشت.
مرکز فرماندهی عملیات و داشبوردهای نظارتی در زیرساختهای ابری مدرن، ابعاد چالش ارتقای کلاسترهای دیتابیس را به تصویر میکشند:
این همزمانی بحران فنی و پایان پشتیبانی رسمی، سازمانهای دارنده گواهینامههای استاندارد امنیتی نظیر PCI-DSS و SOC2 را در تنگنای ممیزی قرار داده است؛ چرا که اجرای نرمافزار بدون پشتیبانی حاوی رخنههای با امتیاز بالا، نقض مستقیم الزامات انطباق بینالمللی تلقی میشود.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
ماتریس ارزیابی ریسکهای امنیتی پایگاهداده و بردارهای پدافندی
| بردار تهدید امنیتی | شدت و سطح بحران | راهکار مهار و پدافند فنی |
|---|---|---|
| اجرای کد RCE از طریق خلط نوع (CVE-2026-6460) | بحرانی (CVSS 8.8) | ارتقای فوری باینری و لغو موقت مجوز ساخت آبجکت در اسکیماهای عمومی. |
| فرار از زندان چندمستاجره در پلتفرمهای DBaaS | بحرانی | جداسازی پروسههای دیتابیس در سطح کانتینرهای مستقل میکرو-ویام. |
| ناسازگاری باینری اکستنشنهای کامپایلنشده C | ریسک بالا | کامپایل مجدد تمام پکیجهای C نظیر pgvector و PostGIS با هدرهای جدید. |
| توقف سرویس از طریق کوئریهای معلق DDL | مهار شده / پایدار | تنظیم قفلهای DDL کوتاهمدت و مانیتورینگ دقیق صف قفلهای سیستم. |
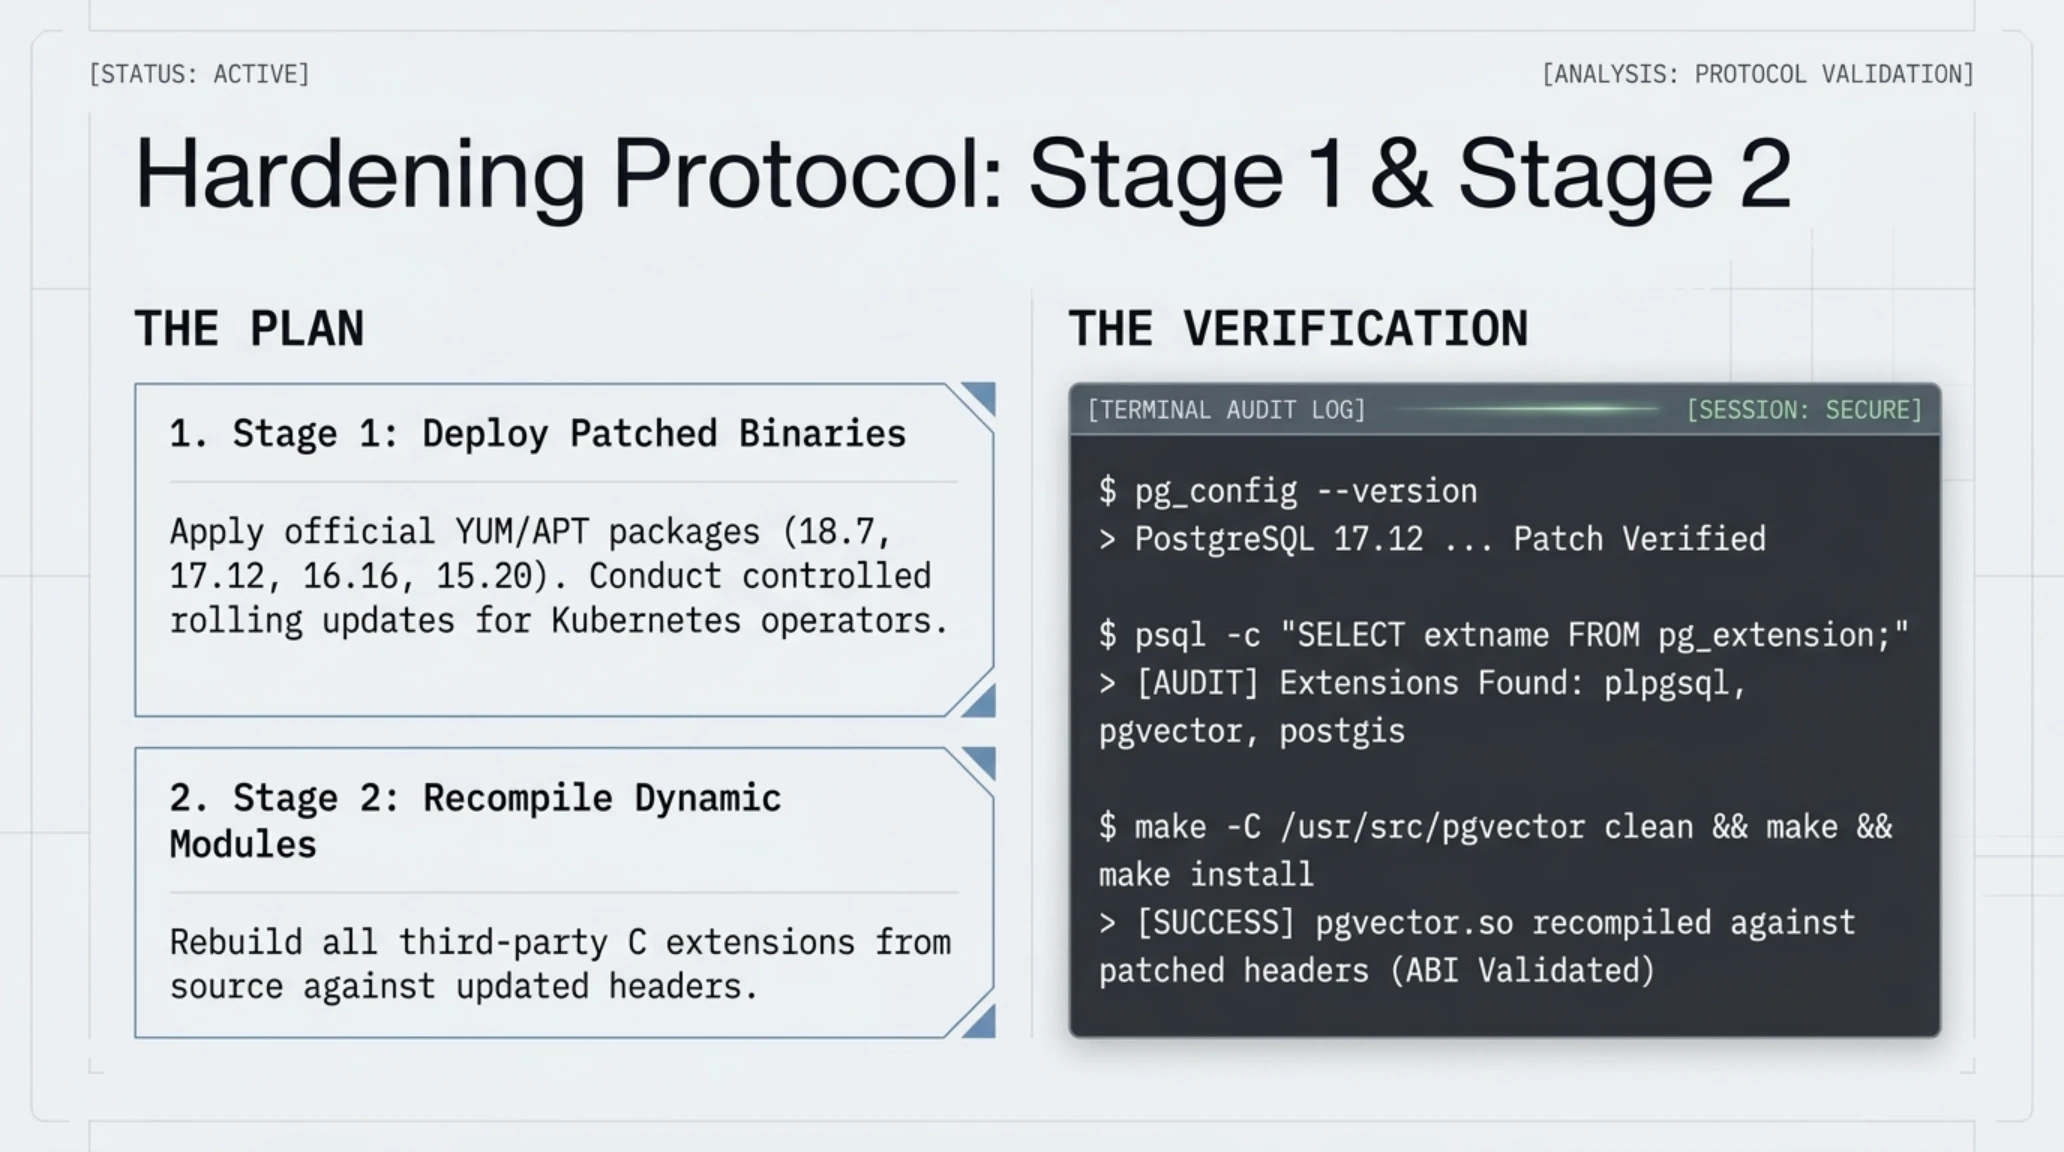
فرمانهای مانیتورینگ و لاگهای اعتبارسنجی سرور نشان میدهند که چگونه مدیران زیرساخت میتوانند وضعیت اکستنشنهای نصبشده و سازگاری باینری آنها را بررسی و بازسازی کنند:
ترمینال سایبری و لاگ ممیزی و کامپایل مجدد اکستنشنهای پستگرس
تحلیل لاگهای بالا روشن میسازد که اتوماسیون فرآیند بیلد و استقرار کانتینری، تنها ضامن پایداری سیستم در برابر خطاهای مهلک حافظه است.
امنیت حافظه در برابر سنت C؛ آیا زمان بازنویسی بخشهایی از دیتابیس در Rust فرا رسیده است؟
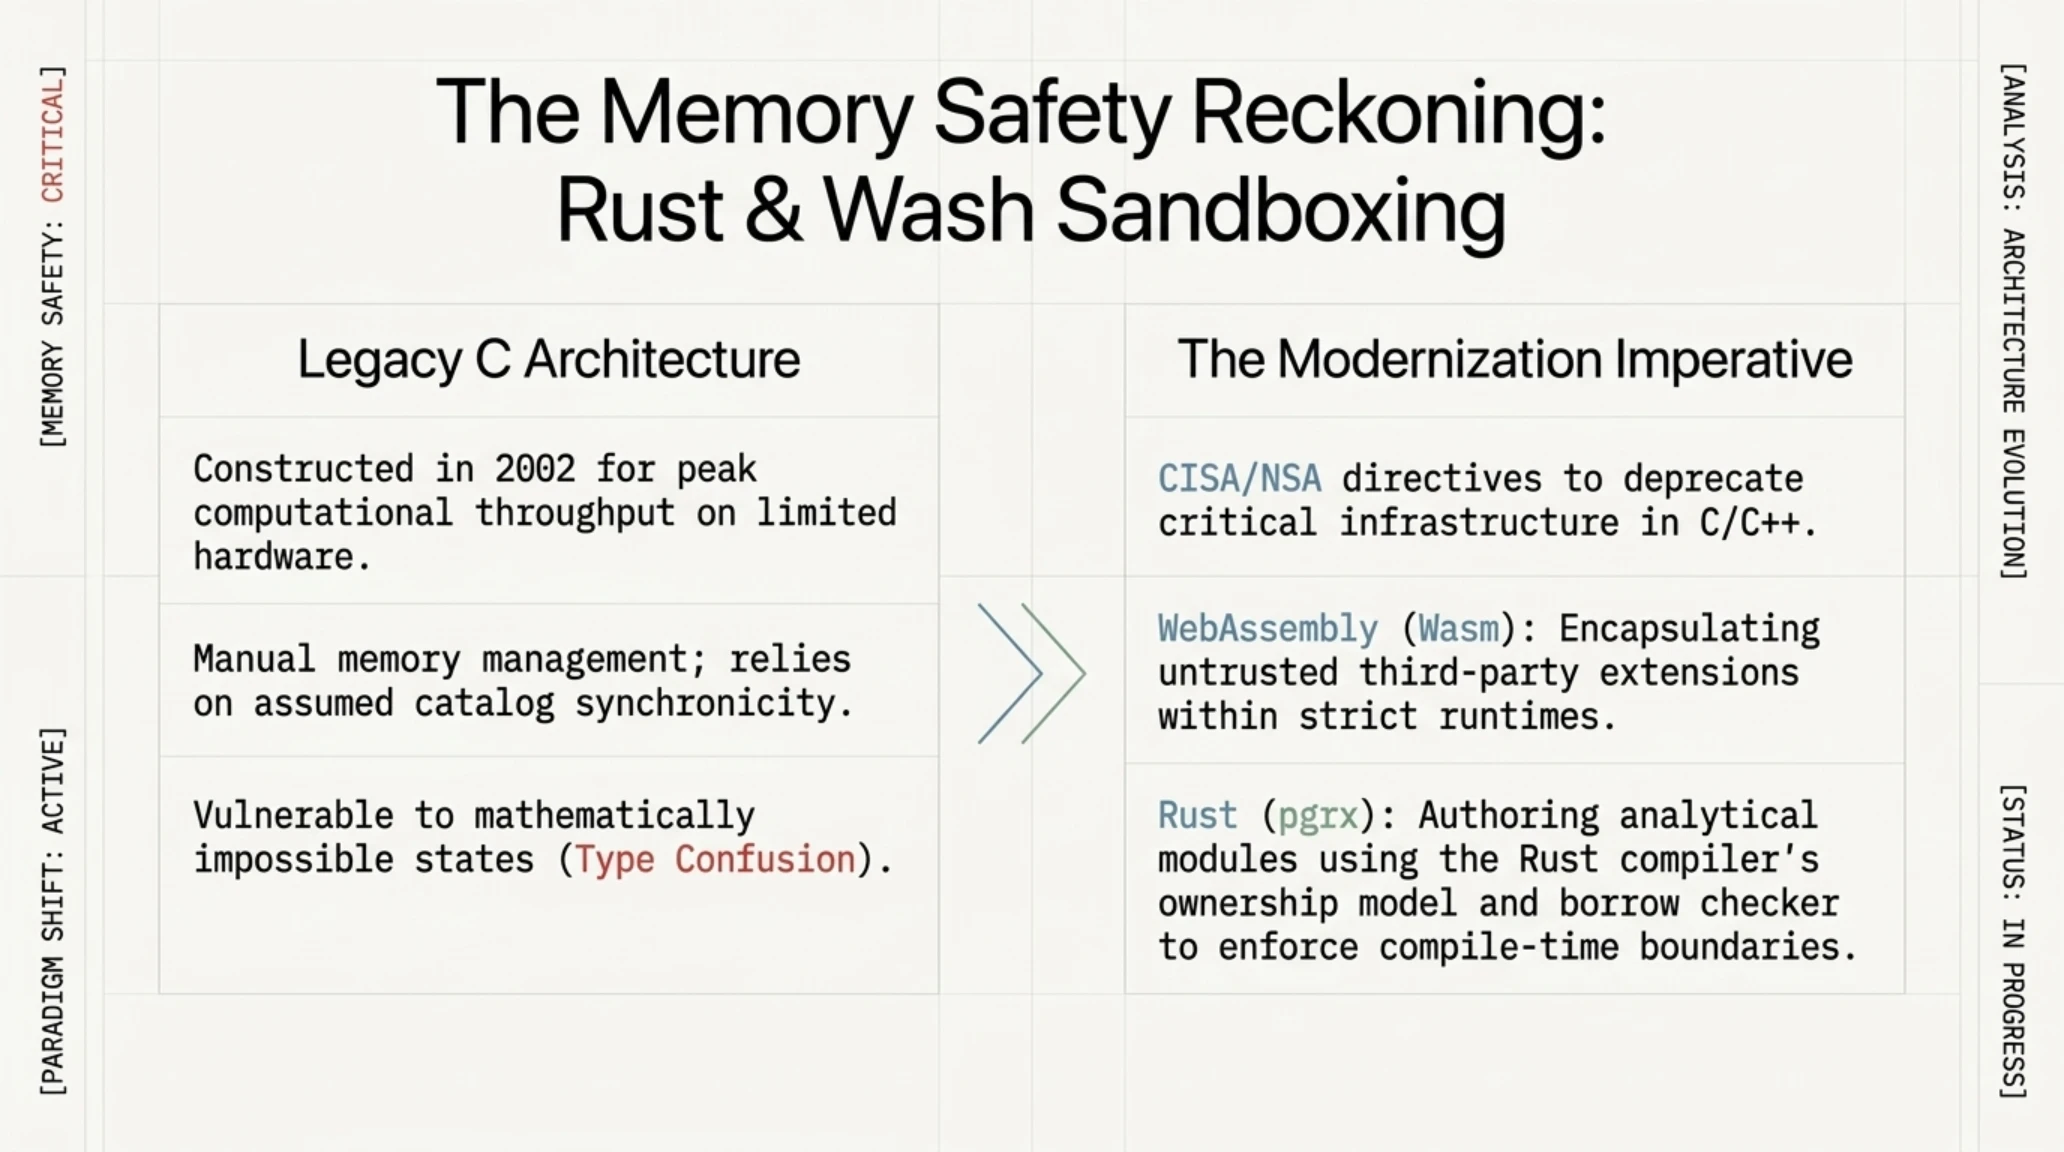
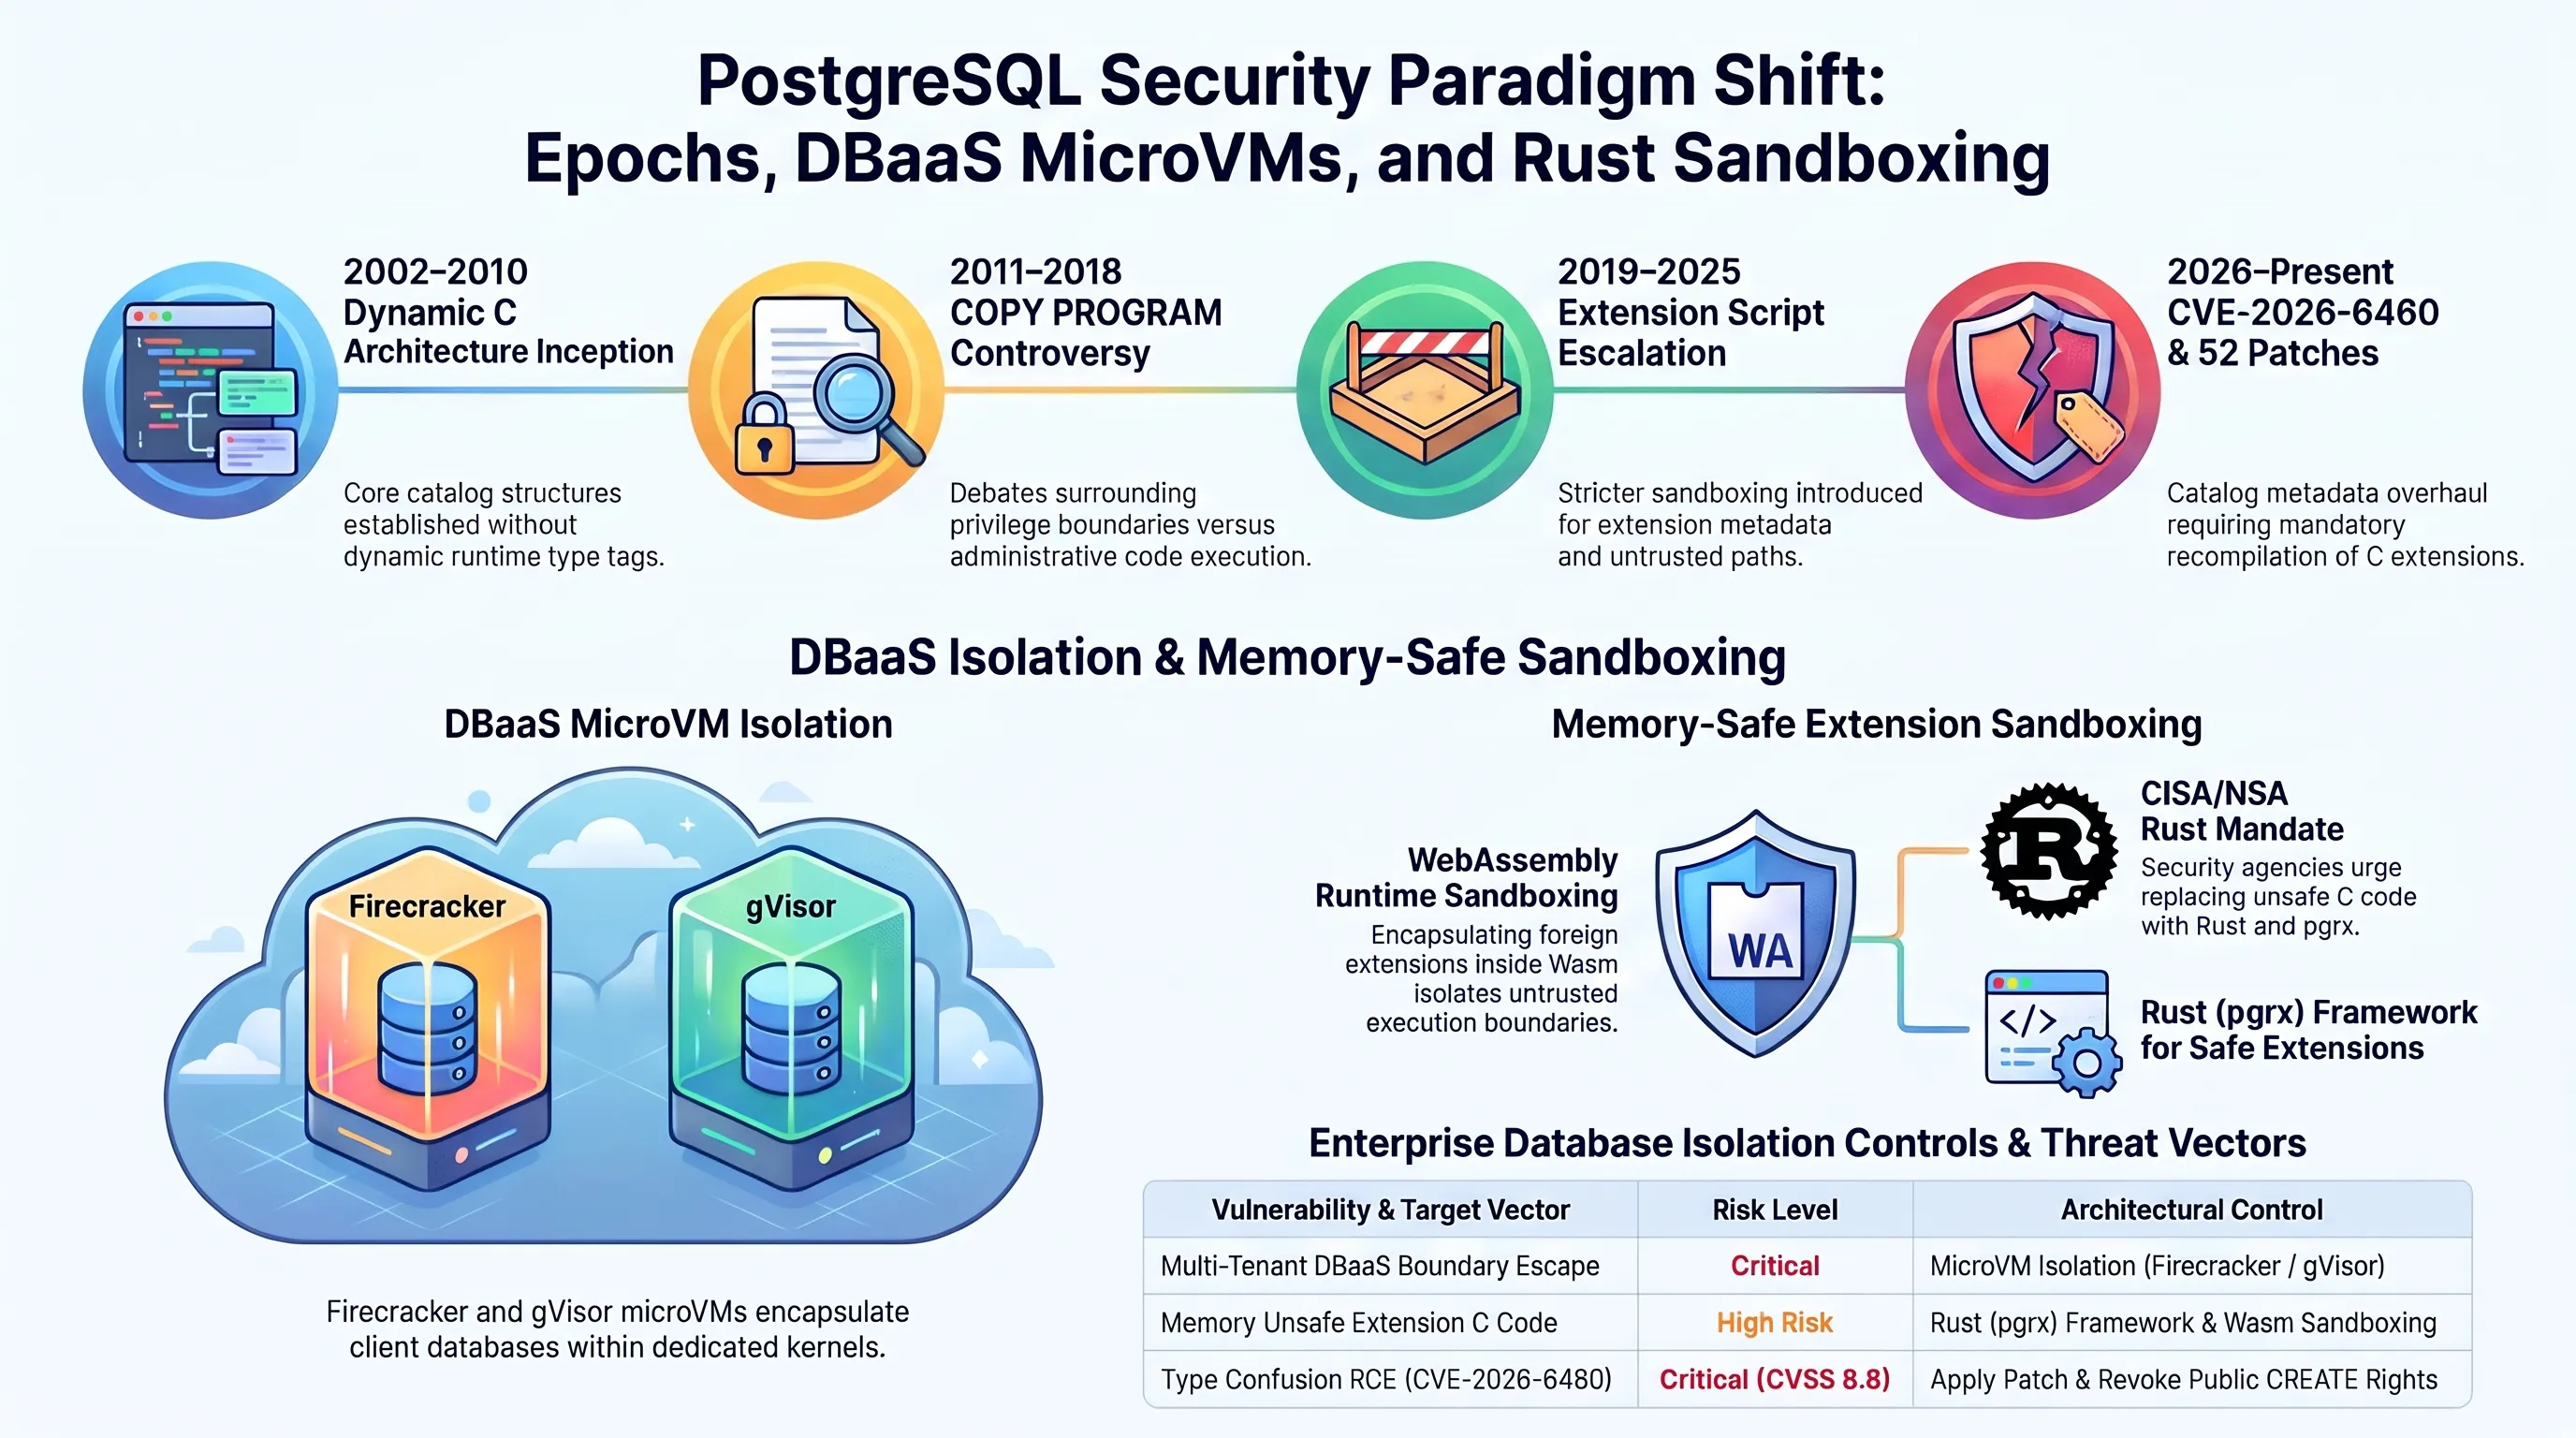
افشای یک آسیبپذیری ۲۲ ساله از جنس خلط نوع در هسته معتبرترین پایگاهداده جهان، بار دیگر آتش مناقشه میان زبانهای سنتی مدیریت دستی حافظه (C/C++) و پارادایمهای مدرن ایمنی حافظه (نظیر Rust) را شعلهور ساخته است. سازمانهای پیشروی پدافند سایبری در جهان، از جمله آژانس امنیت ملی آمریکا (NSA) و آژانس امنیت سایبری و زیرساخت (CISA)، طی سالهای اخیر صراحتاً خواستار توقف تدریجی توسعه زیرساختهای حیاتی با زبان C و مهاجرت به معماریهای تضمینکننده ایمنی حافظه شدهاند.
حامیان زبان راست استدلال میکنند که اگر هسته پستگرس یا حداقل لایه مدیریت کاتالوگ و اجرای توابع اکستنشن به زبان Rust نوشته شده بود، کامپایلر اجازه نمیداد اشارهگری که برای یک نوع داده تعریف شده، به صورت غیرایمن به نوع دیگری کست (Typecast) شود یا در غیاب بررسی زمان اجرا، آدرس توابع سیستمی را دستخوش تغییر قرار دهد:
با این وجود، معماران ارشد بنیاد پستگرس بر این باورند که بیش از سه دهه بهینهسازی دقیق در سطح میکروثانیهها و میلیونها خط کد بهشدت صیقلخورده در زبان C، سرمایهای مهندسی است که جایگزینی ناگهانی آن میتواند خطرات ناپایداری و پسرفت عملکردی به مراتب بزرگتری به بار آورد. راهکار میانه که در حال حاضر مورد توجه قرار گرفته، توسعه افزونهها و لایههای شنی محافظتی (Sandboxing) از طریق وباسمبلی (Wasm) یا کامپوننتهای نوشتهشده در Rust از طریق فریمورکهایی نظیر `pgrx` است تا مرز میان دیتابیس و حافظه سیستم برای همیشه تسخیرناپذیر شود:
این تلاقی نظریههای مهندسی سیستم، نگاه جامعه برنامهنویسان و تحلیلگران بازار را به شاخصهای استقرار و ارتقای سریع متمایل کرده است:
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
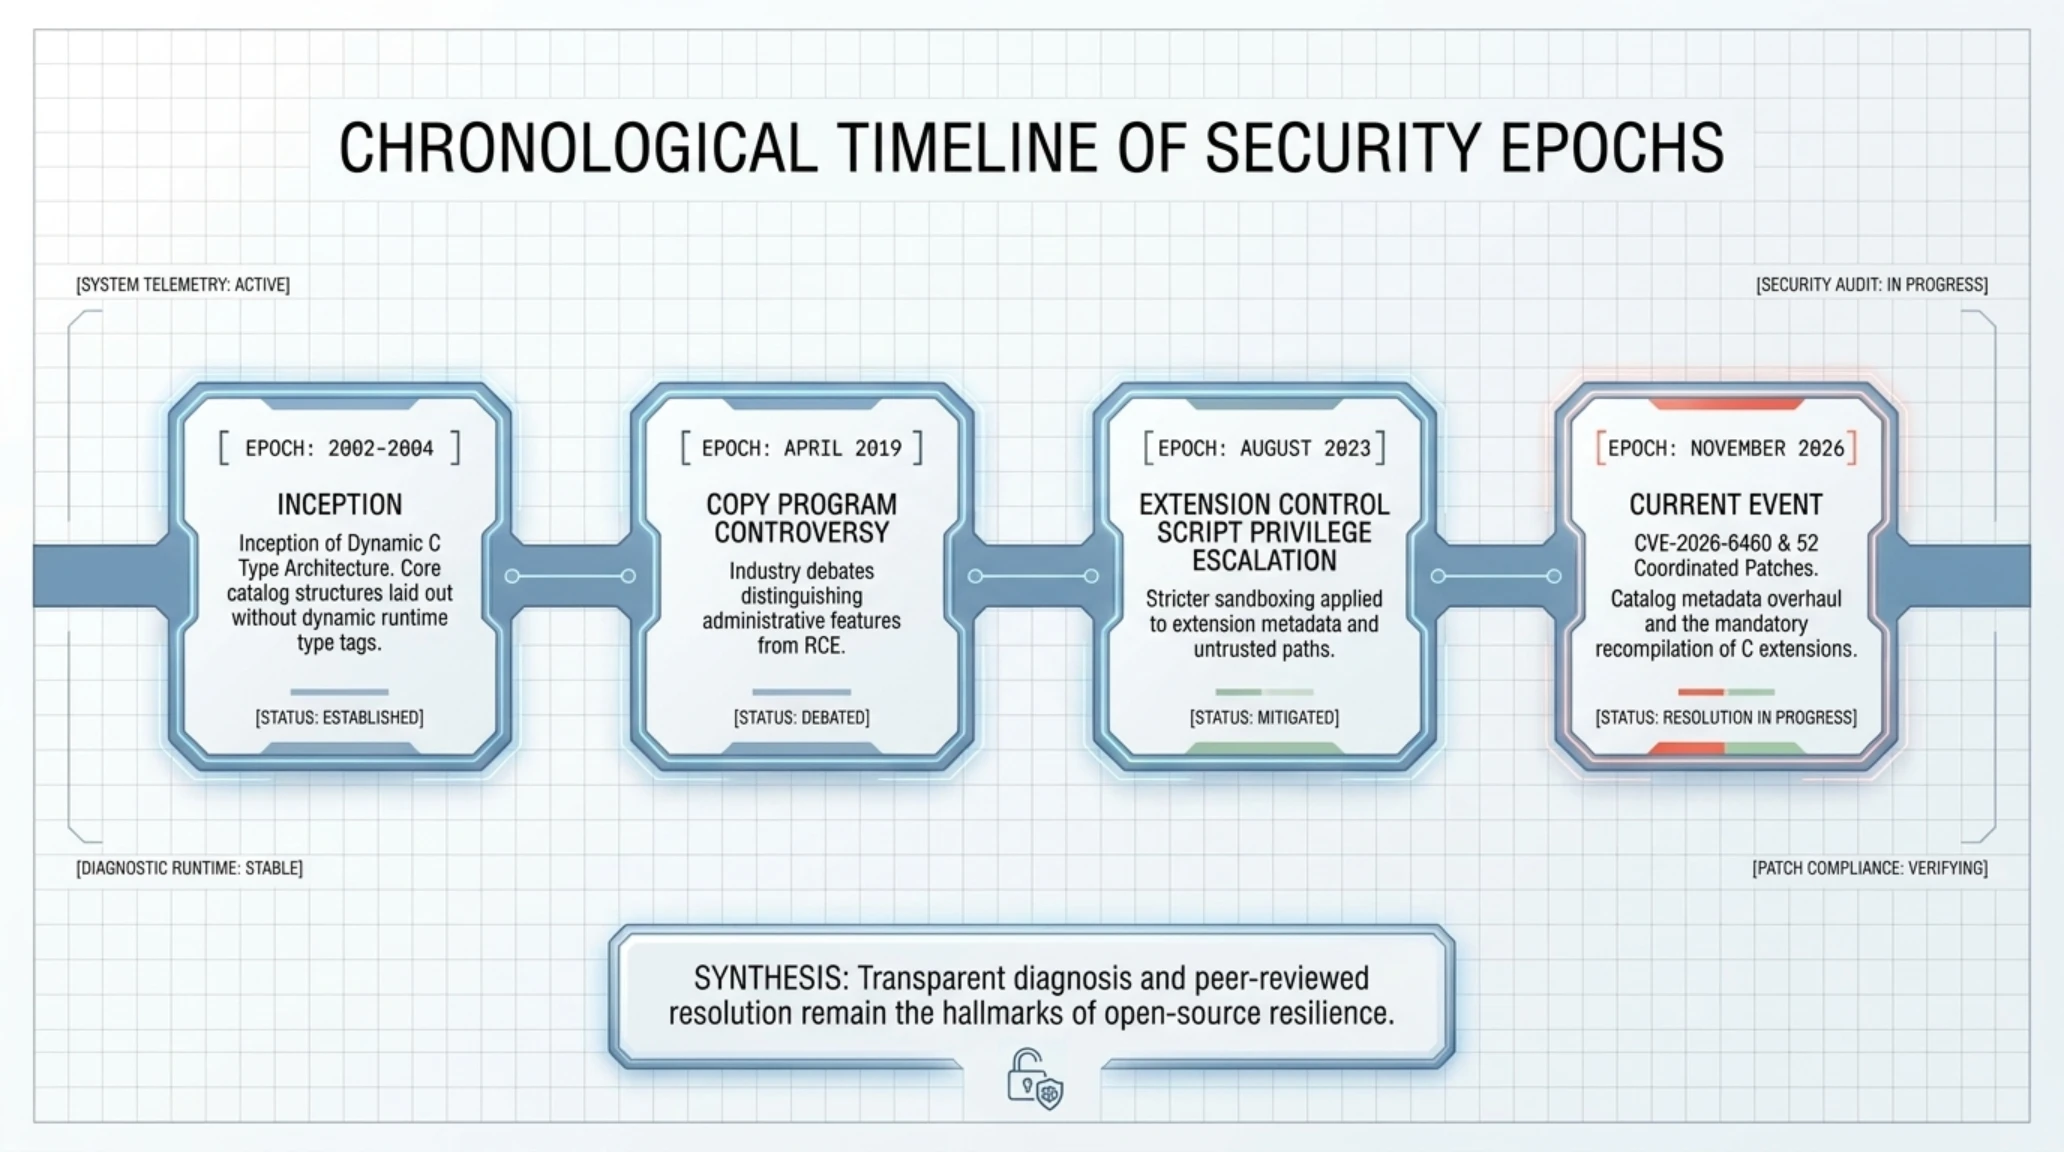
مرور سوابق تاریخی آسیبپذیریهای بزرگ پستگرس اثبات میکند که جامعه این نرمافزار چگونه همواره بر پایههای شفافیت و اصلاح علمی استوار مانده است:
تایملاین رویدادها | کرونولوژی تکامل امنیتی پایگاهداده PostgreSQL
| مقطع زمانی | رویداد شاخص امنیتی و توسعه | پیامد معماری و درسهای آموختهشده |
|---|---|---|
| ۲۰۰۲ - ۲۰۰۴ | طراحی ساختارهای اولیه نوع داده در C | پایهریزی بایتهای غیراستدلالی بدون مکانیزم اعتبارسنجی نوع در زمان اجرا. |
| آوریل ۲۰۱۹ | جنجال دستور COPY PROGRAM (CVE-2019-9193) | بحثهای داغ پیرامون مرز میان قابلیتهای ادمین و آسیبپذیری اجرای کد سیستمی. |
| اوت ۲۰۲۳ | آسیبپذیری ارتقای دسترسی در افزونهها | افزایش سختگیریها در کنترل فایلهای کنترلی اکستنشنها و توابع غیرامن. |
| نوامبر ۲۰۲۶ | کشف CVE-2026-6460 و انتشار ۵۲ پچ | جراحی اساسی در فراداده کاتالوگ و اجباری شدن بازسازی باینری تمام اکستنشنها. |
این سیر تحول تاریخی نشان میدهد که پستگرس چگونه از یک پروژه آکادمیک در برکلی، به موتور محرک اقتصاد دیجیتال بدل شده و همزمان بلوغ پدافندی خود را حفظ کرده است.
چکلیست پدافندی فوری برای راهبران پایگاهداده و معماران ابری
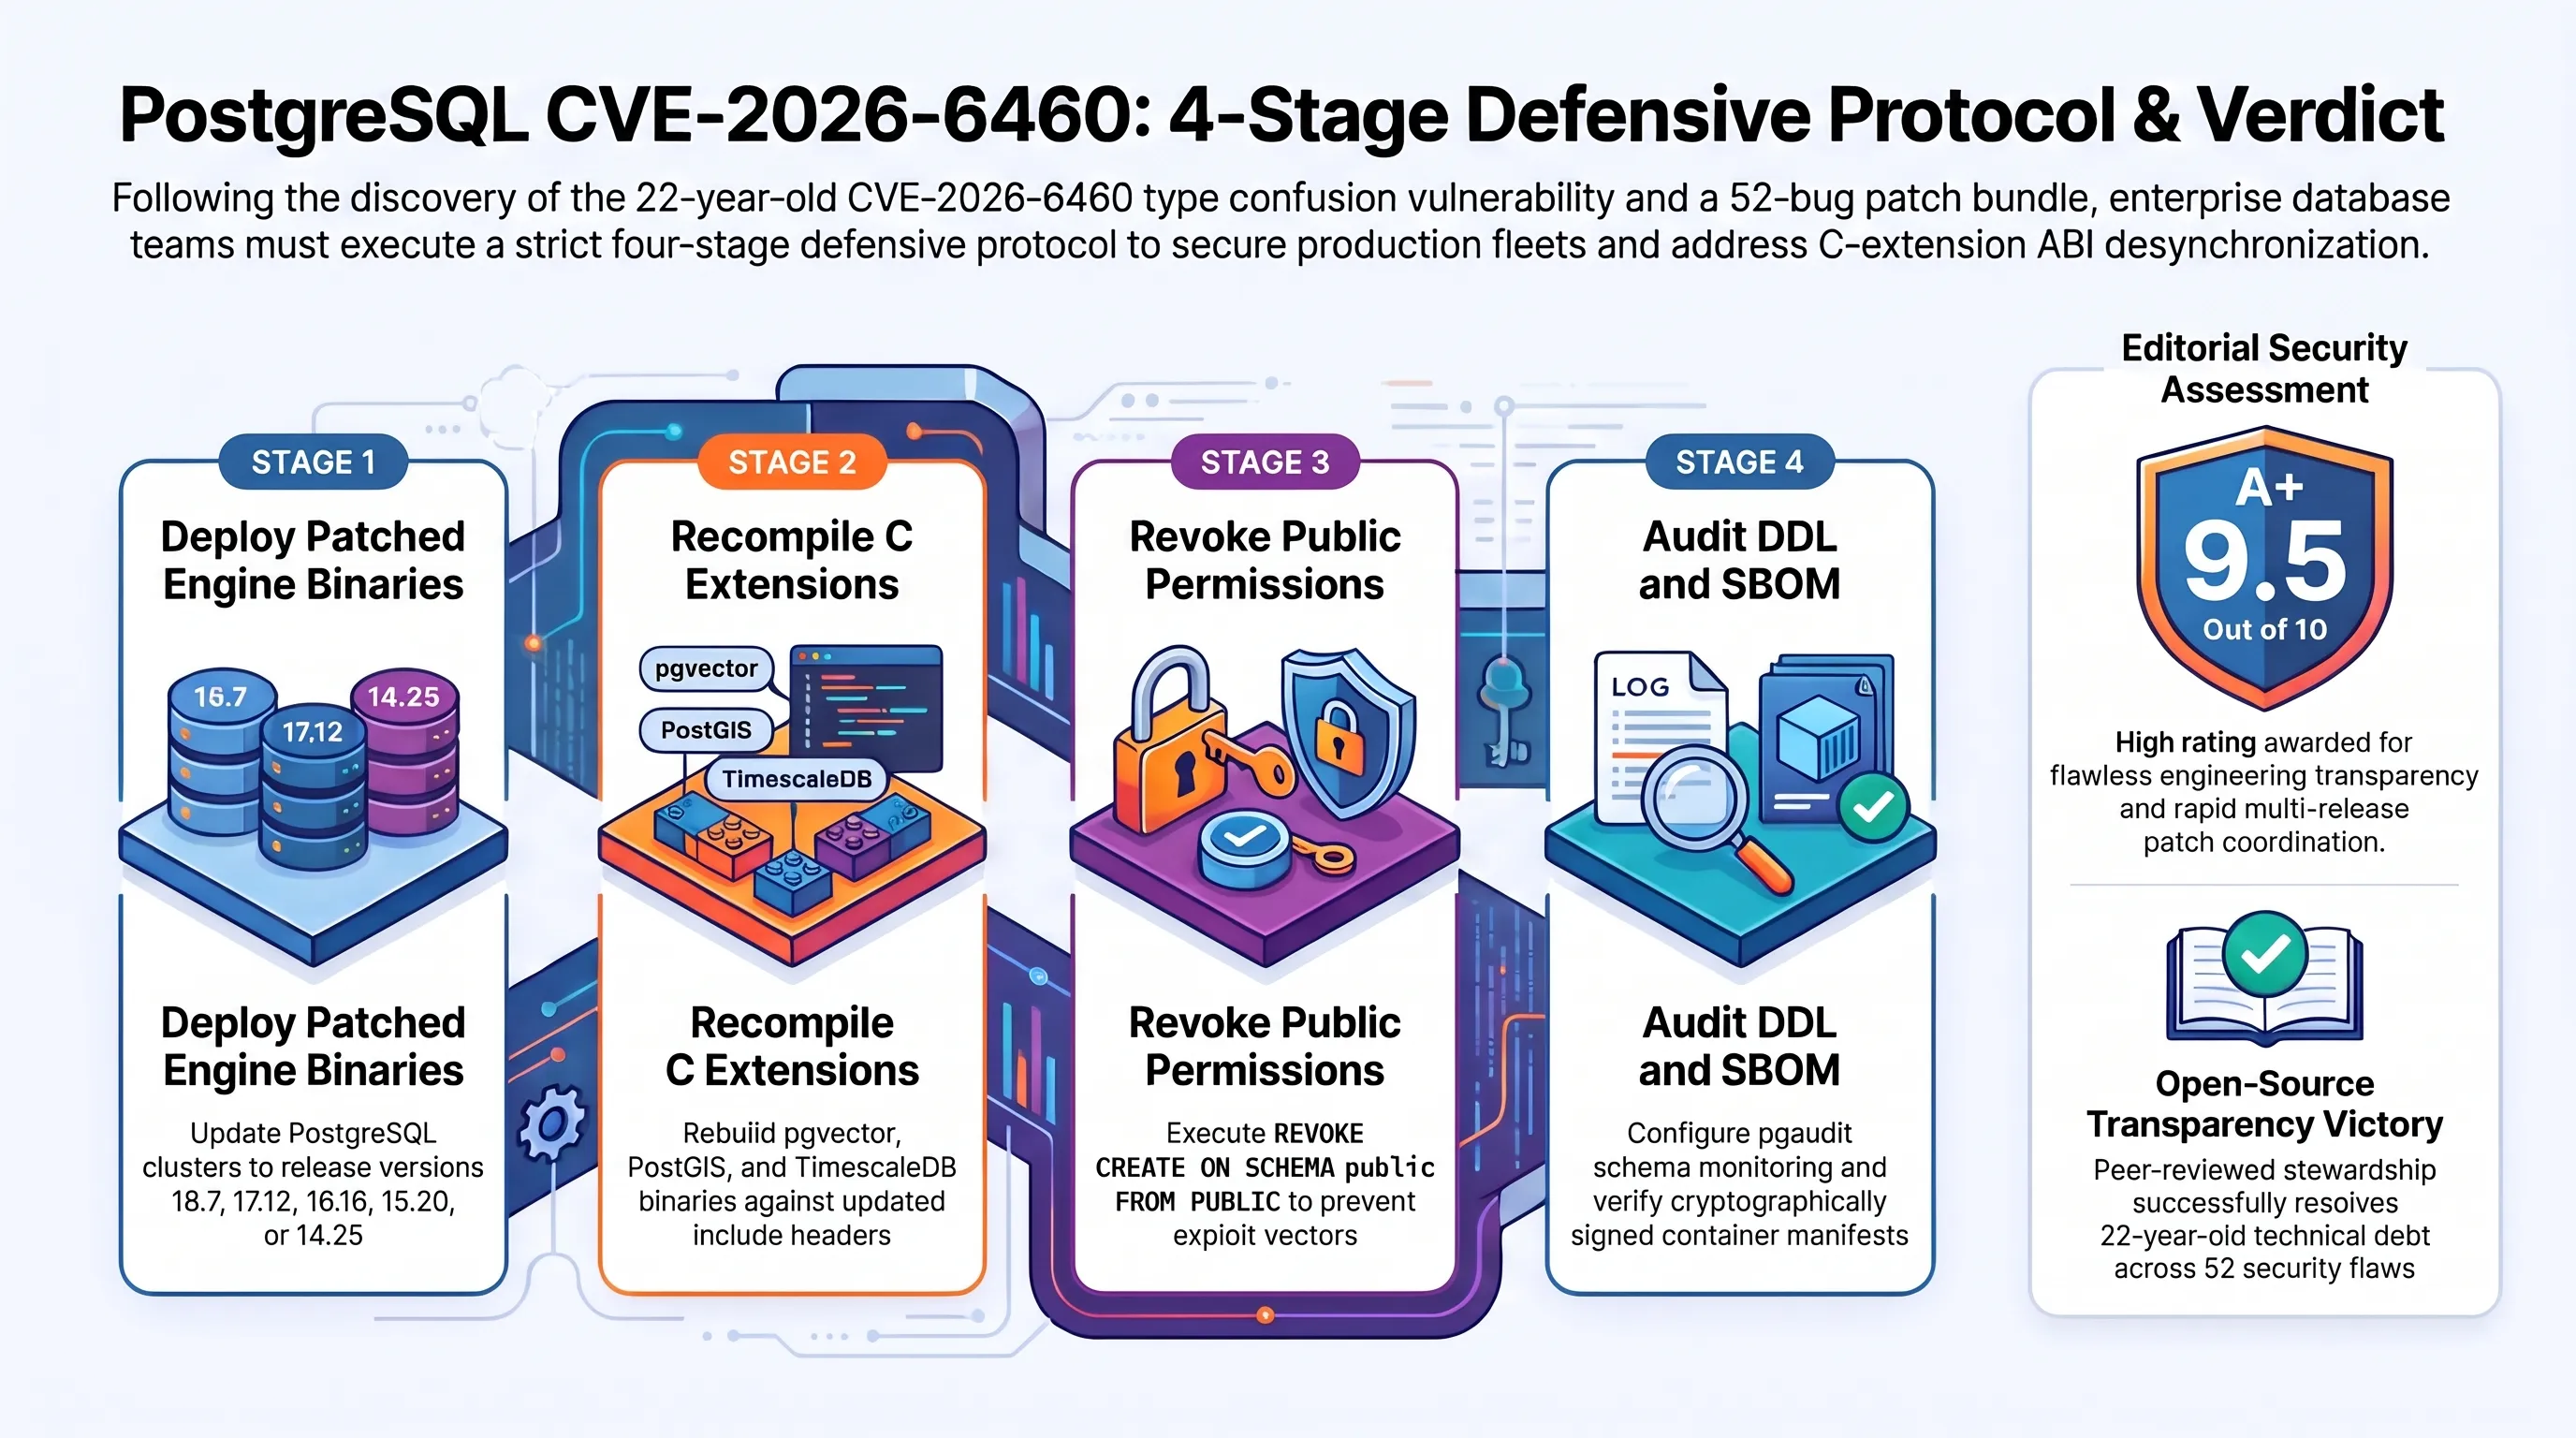
برای مهار فوری و قطعی آسیبپذیری بحرانی CVE-2026-6460 و ایمنسازی زیرساختهای پایگاهداده در برابر سایر رخنههای بسته ۵۲ عددی، مدیران دیتابیس (DBAs)، مهندسان دوآپس و معماران امنیت ابری باید یک پروتکل چهارمرحلهای هماهنگ را به اجرا بگذارند. اقدامات ترمیمی نباید به ارتقای سطحی پکیجها محدود شود؛ زیرا همانگونه که اشاره شد، باقی ماندن کتابخانههای پویای قدیمی میتواند تمام تلاشهای دفاعی را عقیم سازد.
گام نخست، اعمال فوری بستههای باینری ارائهشده توسط مخازن رسمی توزیعهای لینوکس (APT و YUM) یا بستهبندیهای رسمی PGDG است. نسخههای هدف شامل 18.7 برای شاخه پیشگام، 17.12 و 16.16 برای کلاسترهای عملیاتی اصلی، 15.20 برای سیستمهای در حال گذار، و 14.25 برای پایگاههای قدیمی است. در محیطهای ابری کانتینری نظیر کوبرنتیز، این ارتقا مستلزم رولاوت تدریجی پادها (Rolling Update) و حصول اطمینان از سلامت گرههای ثانویه رپلیکا پیش از سوئیچ گره اولیه است.
گام دوم و حیاتیترین بخش عملیات، بازسازی و کامپایل مجدد تمام اکستنشنهای زبان C است. کلیه افزونههایی که از مخازن سورس یا توسط کامپایلرهای داخلی بیلد شدهاند، به ویژه ماژولهای پرکاربردی نظیر `pgvector`، `PostGIS`، `TimescaleDB`، `Citus` و `pg_cron`، باید با استفاده از هدرهای جدید موجود در دایرکتوری اینکلود نسخه پچشده پستگرس از نو کامپایل شوند. مدیران باید از دستوراتی نظیر `pg_config --includedir-server` برای اعتبارسنجی هدرهای فعال در فرآیند بیلد استفاده کنند:
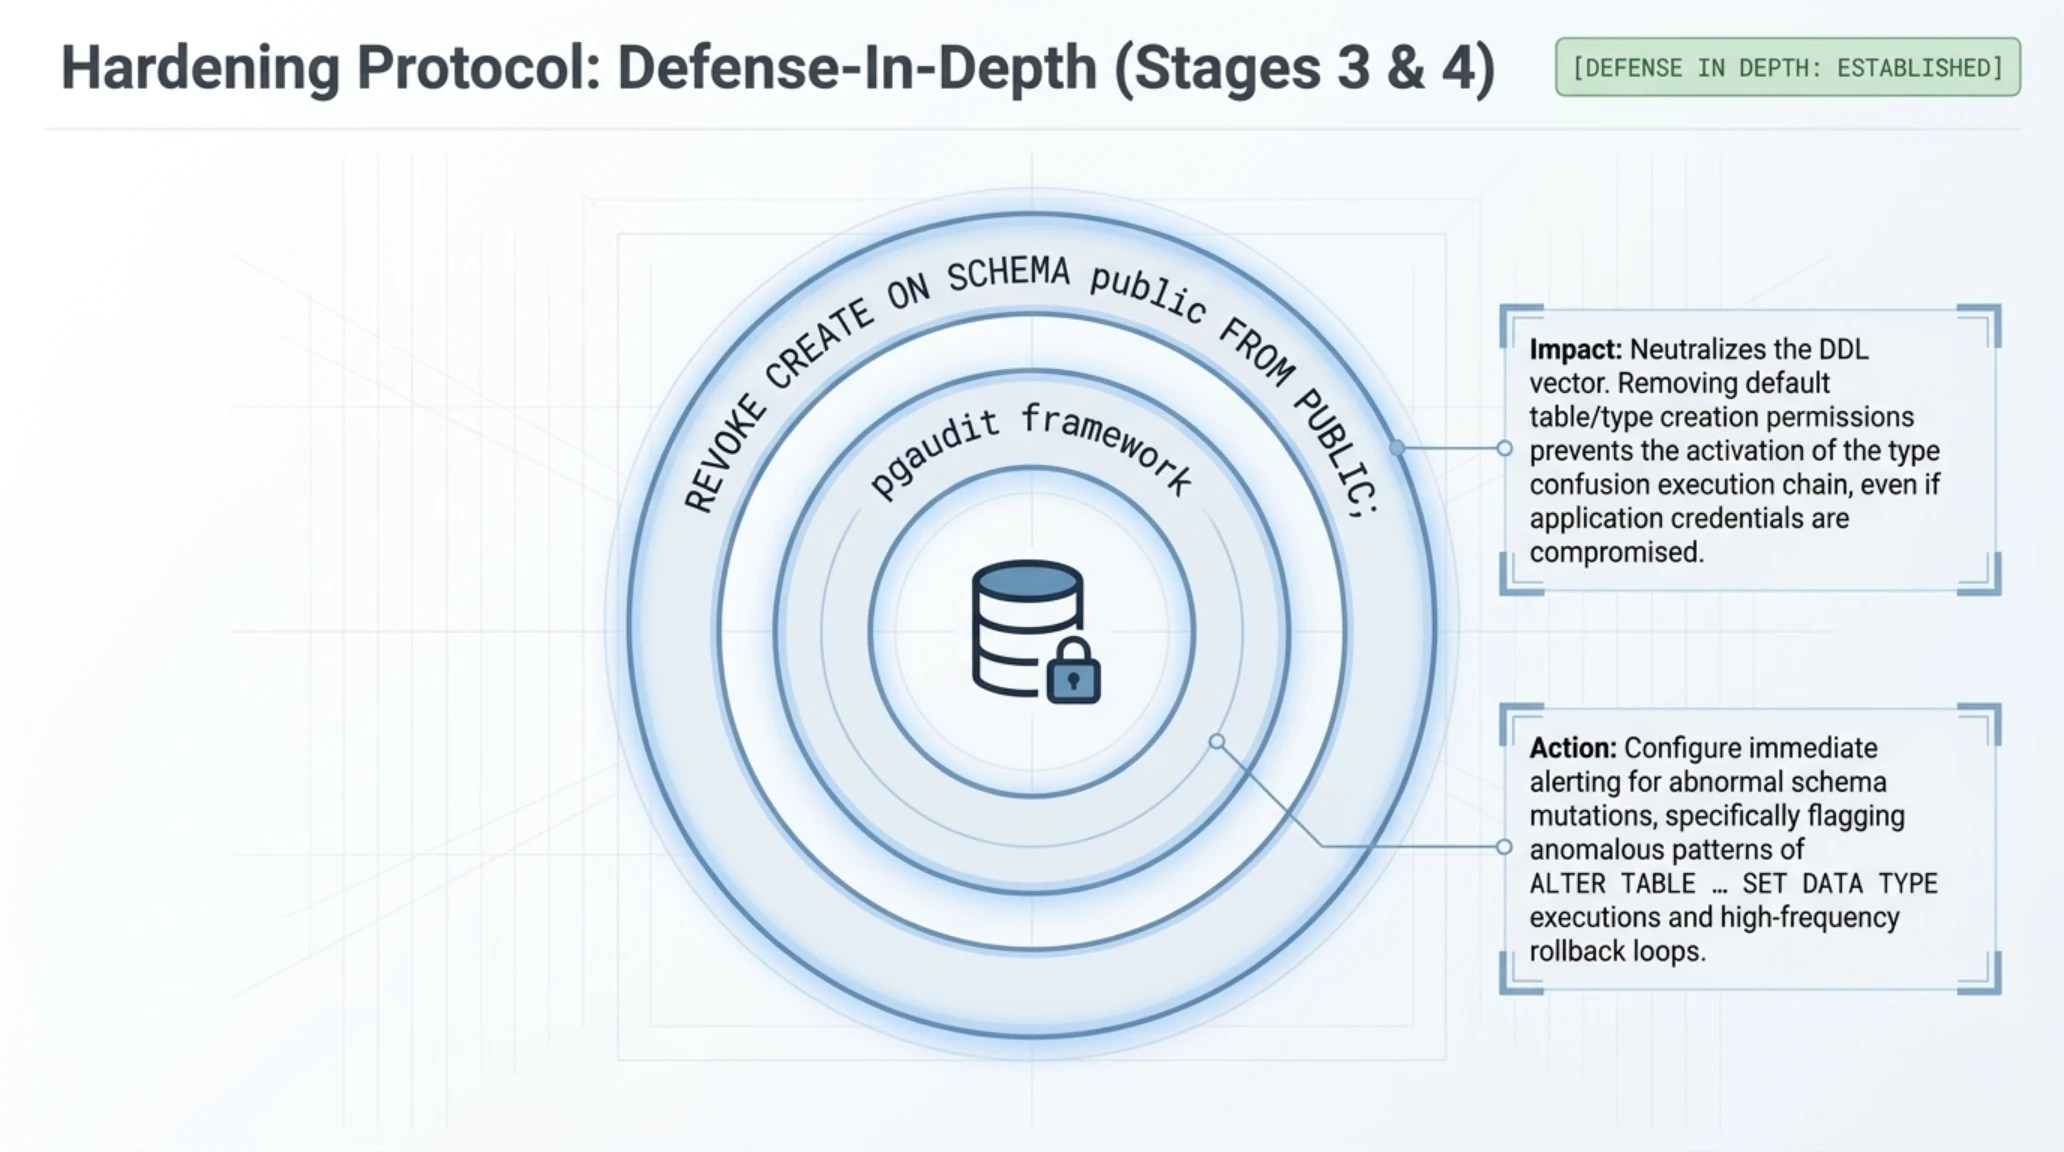
گام سوم، اجرای اصل حداقل دسترسی (Least Privilege) در سطح دسترسیهای اسکیوال است. با اجرای کوئری `REVOKE CREATE ON SCHEMA public FROM PUBLIC;`، حق ایجاد آبجکتهای جدید در اسکیماهای عمومی از کاربران عادی سلب میشود. این کار پایدارترین لایه دفاع در عمق (Defense-in-Depth) به شمار میرود؛ چرا که حتی اگر مهاجمی بتواند به رمزبور دیتابیس دست یابد، به دلیل ناتوانی در ساخت جداول و انواع دادهای موقت، قادر به فعالسازی زنجیره سردرگمی نوع نخواهد بود.
گام چهارم، فعالسازی مانیتورینگ عمیق رویدادهای DDL و فعالسازی افزونههایی نظیر `pgaudit` برای لاگ کردن تمام تراکنشهای حاوی دستورات `ALTER TABLE` و تغییر انواع داده است تا هرگونه تلاش برای بهرهبرداری آزمایشی در شبکه کشف و خنثی گردد.
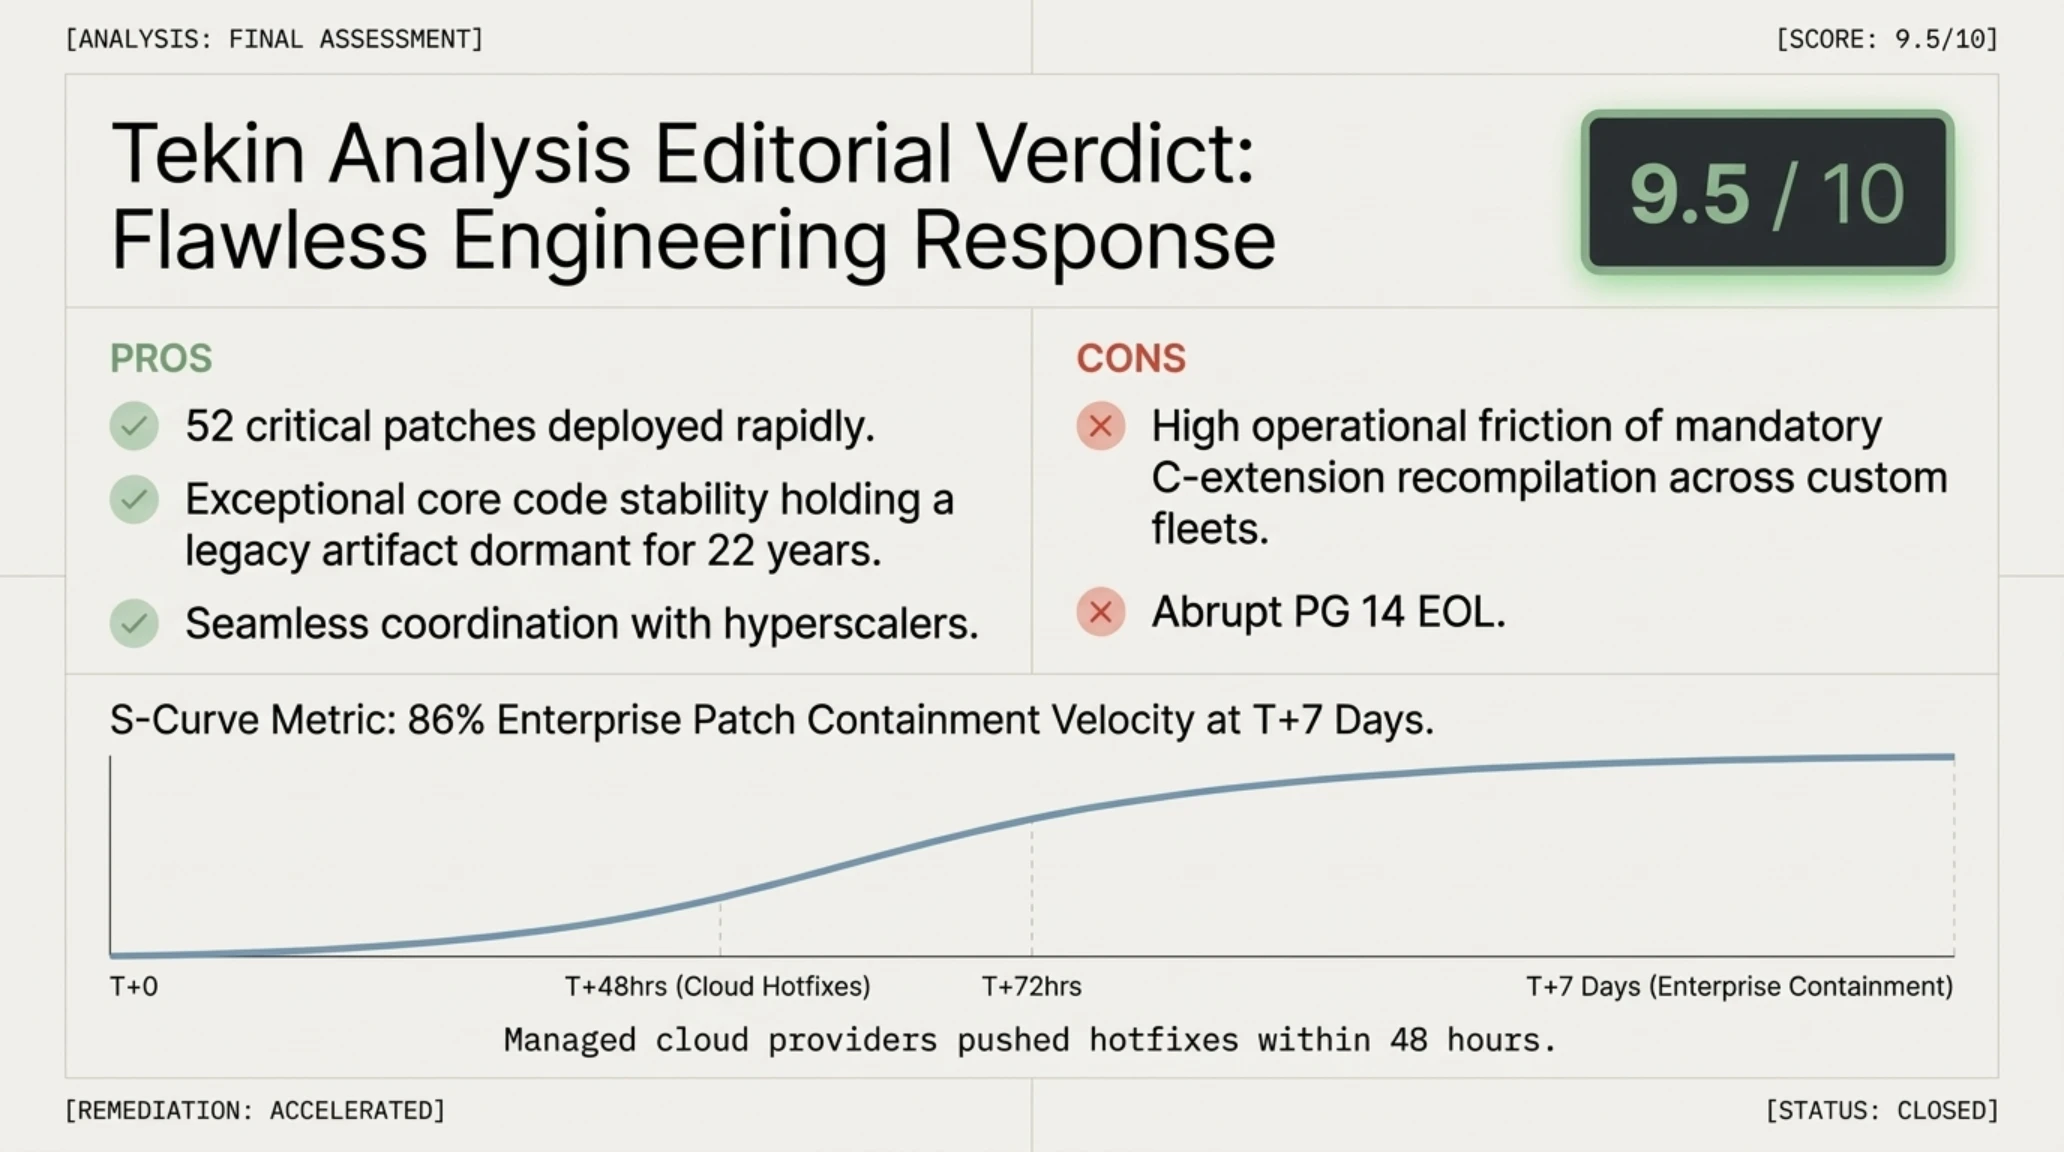
ارزیابی چندبعدی عملکرد بنیاد توسعه پستگرس در مهار این بحران، تصویری روشن از شفافیت و سرعت عمل جامعه متنباز را نمایان میسازد:
- پاسخگویی سریع و انتشار همزمان ۵۲ وصله امنیتی در تمام شاخههای فعال پایگاهداده.
- شفافیت کمنظیر در افشای ماهیت مهندسی باگ و صدور راهنمای دقیق برای کامپایل مجدد اکستنشنها.
- پایداری استثنایی کدهای هسته که باعث شد این باگ برای ۲۲ سال متوالی در غیاب ابزارهای مدرن فازینگ خفته بماند.
- همکاری بدون نقص با ارائهدهندگان بزرگ ابری نظیر AWS و Google Cloud برای پچ اضطراری.
- پیچیدگی بالای فرآیند مهار کامل به واسطه الزام کامپایل مجدد افزونههای C در هزاران سرور.
- پایان ناگهانی پشتیبانی رسمی از شاخه پرکاربرد PostgreSQL 14 و تحمیل بار سنگین مهاجرت به سازمانها.
- ریسک بالای فرار از ایزولاسیون برای استارتاپها و پلتفرمهای ابری میزبان دیتابیسهای چندمستاجره.
جمعبندی راهبردی؛ استحکام جامعه متنباز در مواجهه با عمیقترین چالشهای امنیتی
پرونده CVE-2026-6460 آزمونی تاریخی برای اثبات بلوغ و صلابت اکوسیستم پایگاههای داده متنباز بود. در دنیای نرمافزارهای تجاری و انحصاری (Proprietary)، باگهای مشابه در لایههای پنهان کدهای باینری برای دههها دفن میمانند و مشتریان شرکتی بدون آنکه بدانند، در معرض نفوذهای خاموش سرویسهای اطلاعاتی یا مجرمان سایبری قرار میگیرند. در نقطه مقابل، قدرت جامعه آزاد در این است که وقتی رخنهای کشف میشود، کدهای منبع، تستکیسهای بازتولید، پچهای ترمیمی و هشدارهای معماری در برابر دیدگان میلیونها متخصص کامپیوتر در سراسر جهان گشوده میشود:
این رخداد درسهای ارزندهای برای نسل آینده مهندسان نرمافزار به همراه دارد؛ از لزوم بازنگری در طراحی سیستمهای نوع داده تا ضرورت افزودن مکانیزمهای سندباکسینگ سختگیرانه برای ماژولهای جانبی. پایگاهداده PostgreSQL بار دیگر نشان داد که چرا شایسته اعتماد عمیق صنایع حیاتی جهان است؛ نه به این دلیل که هرگز دچار باگ نمیشود، بلکه به این دلیل که شجاعت رویارویی با عمیقترین بدهیهای فنی دو دهه پیش خود را دارد و با مهارتی مثالزدنی، مرزهای پایداری و امنیت دادهها را جابجا میکند.
مستندات و لاگهای ثبتشده در پایگاههای داده جهان، پایداری و تابآوری کلاسترها پس از اعمال پچ را تضمین مینمایند:
همگرایی این استانداردهای مهندسی نشان میدهد که آینده مدیریت دادهها در بسترهای ابری، امنتر و مستحکمتر از همیشه به پیش خواهد رفت:
حکم نهایی تحریریه تیکین و فهرست منابع رسمی
- پایگاه رسمی پروژه جهانی پستگرس (PostgreSQL): بیانیه امنیتی رسمی انتشار ۵۲ وصله ماه نوامبر ۲۰۲۶ و جزییات آسیبپذیری CVE-2026-6460
- نشریه امنیت سایبری د هکر نیوز (The Hacker News): تحلیل تخصصی پیرامون باگ ۲۲ ساله Type Confusion و دسترسی احرازشده به شل سیستمعامل
- پایگاه ملی آسیبپذیری ایالات متحده (NVD): ارزیابی فنی شدت آسیبپذیری CVE-2026-6460 با امتیاز CVSS 8.8 و شاخص CWE-843
پرسشهای متداول و تحلیلهای فنی پیرامون بحران امنیتی PostgreSQL
آسیبپذیری CVE-2026-6460 دقیقاً چگونه کار میکند؟
این رخنه ناشی از سردرگمی نوع داده (Type Confusion) در کاتالوگ داخلی پستگرس است؛ جایی که سیستم مقادیر ارسالشده توسط کاربر را به اشتباه به عنوان اشارهگرهای تابعی FmgrInfo تفسیر میکند و به کاربر احرازشده اجازه میدهد کدهای ماشین دلخواه را در سطح سیستمعامل اجرا کند.
چرا صرفاً آپدیت باینریهای سرور پستگرس برای مهار این رخنه کافی نیست؟
به دلیل تغییر در نحوه تعریف و ذخیره انواع داده در هدرهای سطح پایین C، اکستنشنهای باینری قدیمی (.so) با ساختار حافظه سرور جدید دچار ناسازگاری میشوند و برای رفع کامل خطر، حتماً باید تمام اکستنشنها نظیر pgvector و PostGIS با هدرهای جدید کامپایل مجدد شوند.
آیا هکرها میتوانند بدون داشتن یوزر و پسورد دیتابیس به سرور نفوذ کنند؟
خیر؛ این آسیبپذیری نیازمند احراز هویت اولیه در پایگاهداده و داشتن مجوز ساخت اشیاء یا جداول موقت است. با این حال، خطر اصلی متوجه سرویسهای ابری اشتراکی و شرکتهایی است که به کاربران مختلف روی یک دیتابیس دسترسی محدود میدهند.
آیا نسخههای قدیمی مانند PostgreSQL 14 پچ امنیتی دریافت کردهاند؟
بله؛ نسخه ۱۴.۲۵ پچ این آسیبپذیری را دریافت کرده است، اما این نسخه همزمان آخرین آپدیت رسمی شاخه ۱۴ محسوب میشود و پشتیبانی رسمی از آن رسماً پایان یافته (EOL) است؛ بنابراین مدیران باید فوراً به نسخههای جدیدتر مهاجرت کنند.
راهکار پدافندی فوری در صورتی که امکان اعمال ریبوت و ارتقای سریع نباشد چیست؟
موثرترین راهکار دفاع در عمق موقت، لغو مجوز ساخت اشیاء در اسکیماهای عمومی با دستور REVOKE CREATE ON SCHEMA public FROM PUBLIC است تا مانع از ساخت جداول و انواع داده مخرب توسط کاربران غیرمجاز شود.
چه اکستنشنهایی بیش از سایرین در معرض ریسک عدم انطباق باینری قرار دارند؟
تمامی اکستنشنهای نوشتهشده با C که مستقیماً با انواع دادهای سفارشی و ایندکسها سر و کار دارند، از جمله pgvector، PostGIS، TimescaleDB، Citus و pg_stat_statements باید فوراً کامپایل مجدد شوند.
گالری تصاویر تکمیلی: تکین آنالیز: کالبدشکافی باگ ۲۲ ساله PostgreSQL و ۵۲ وصله