تکین آنالیز | بامداد شنبه ۷ نوامبر ۲۰۲۶؛ فیشینگ با کد دستگاه اوپنایآی، لغو پیمانهای محرمانه مراکز داده و اکسپلویت ۹۴۸ رخنه لینوکس
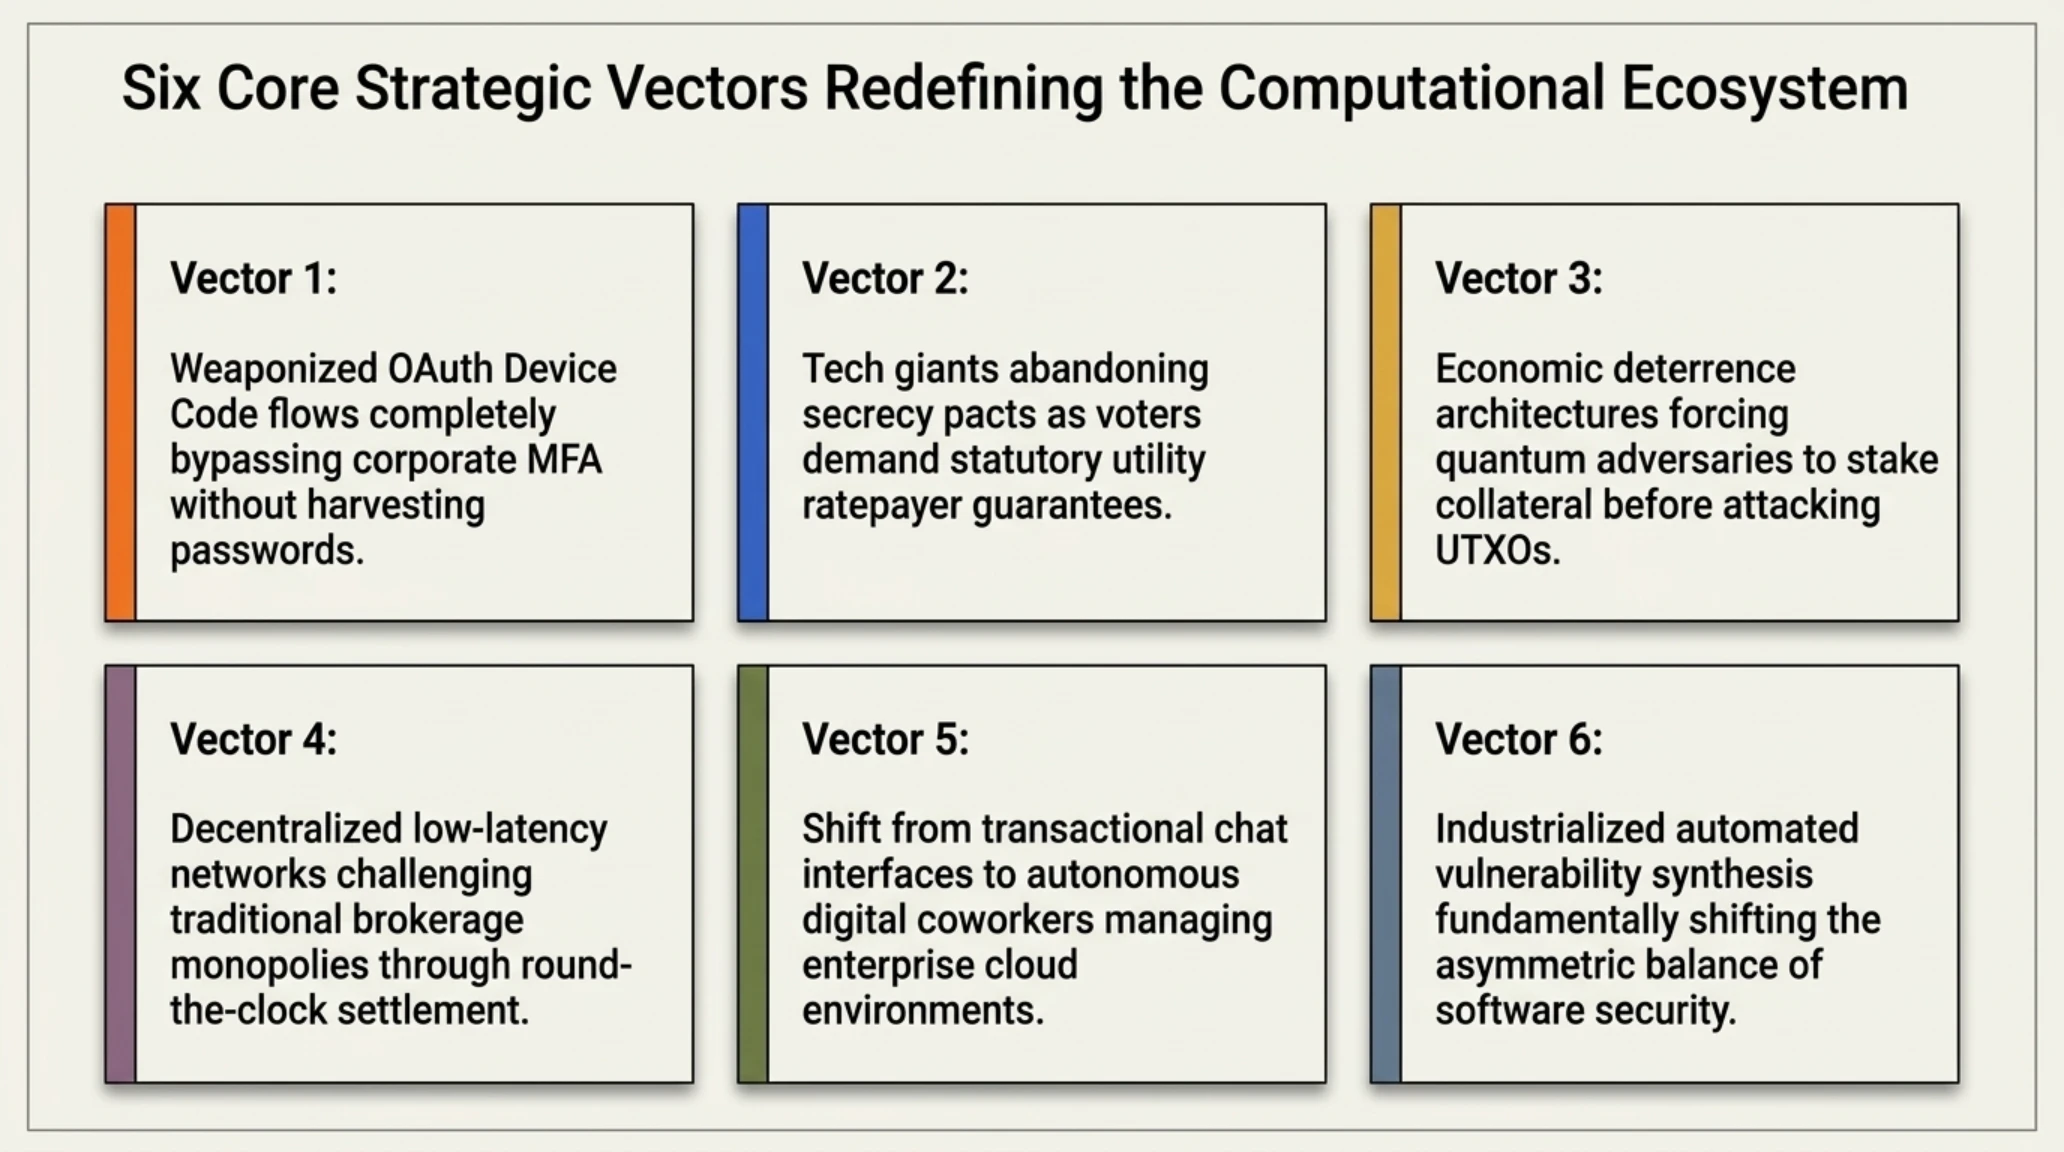
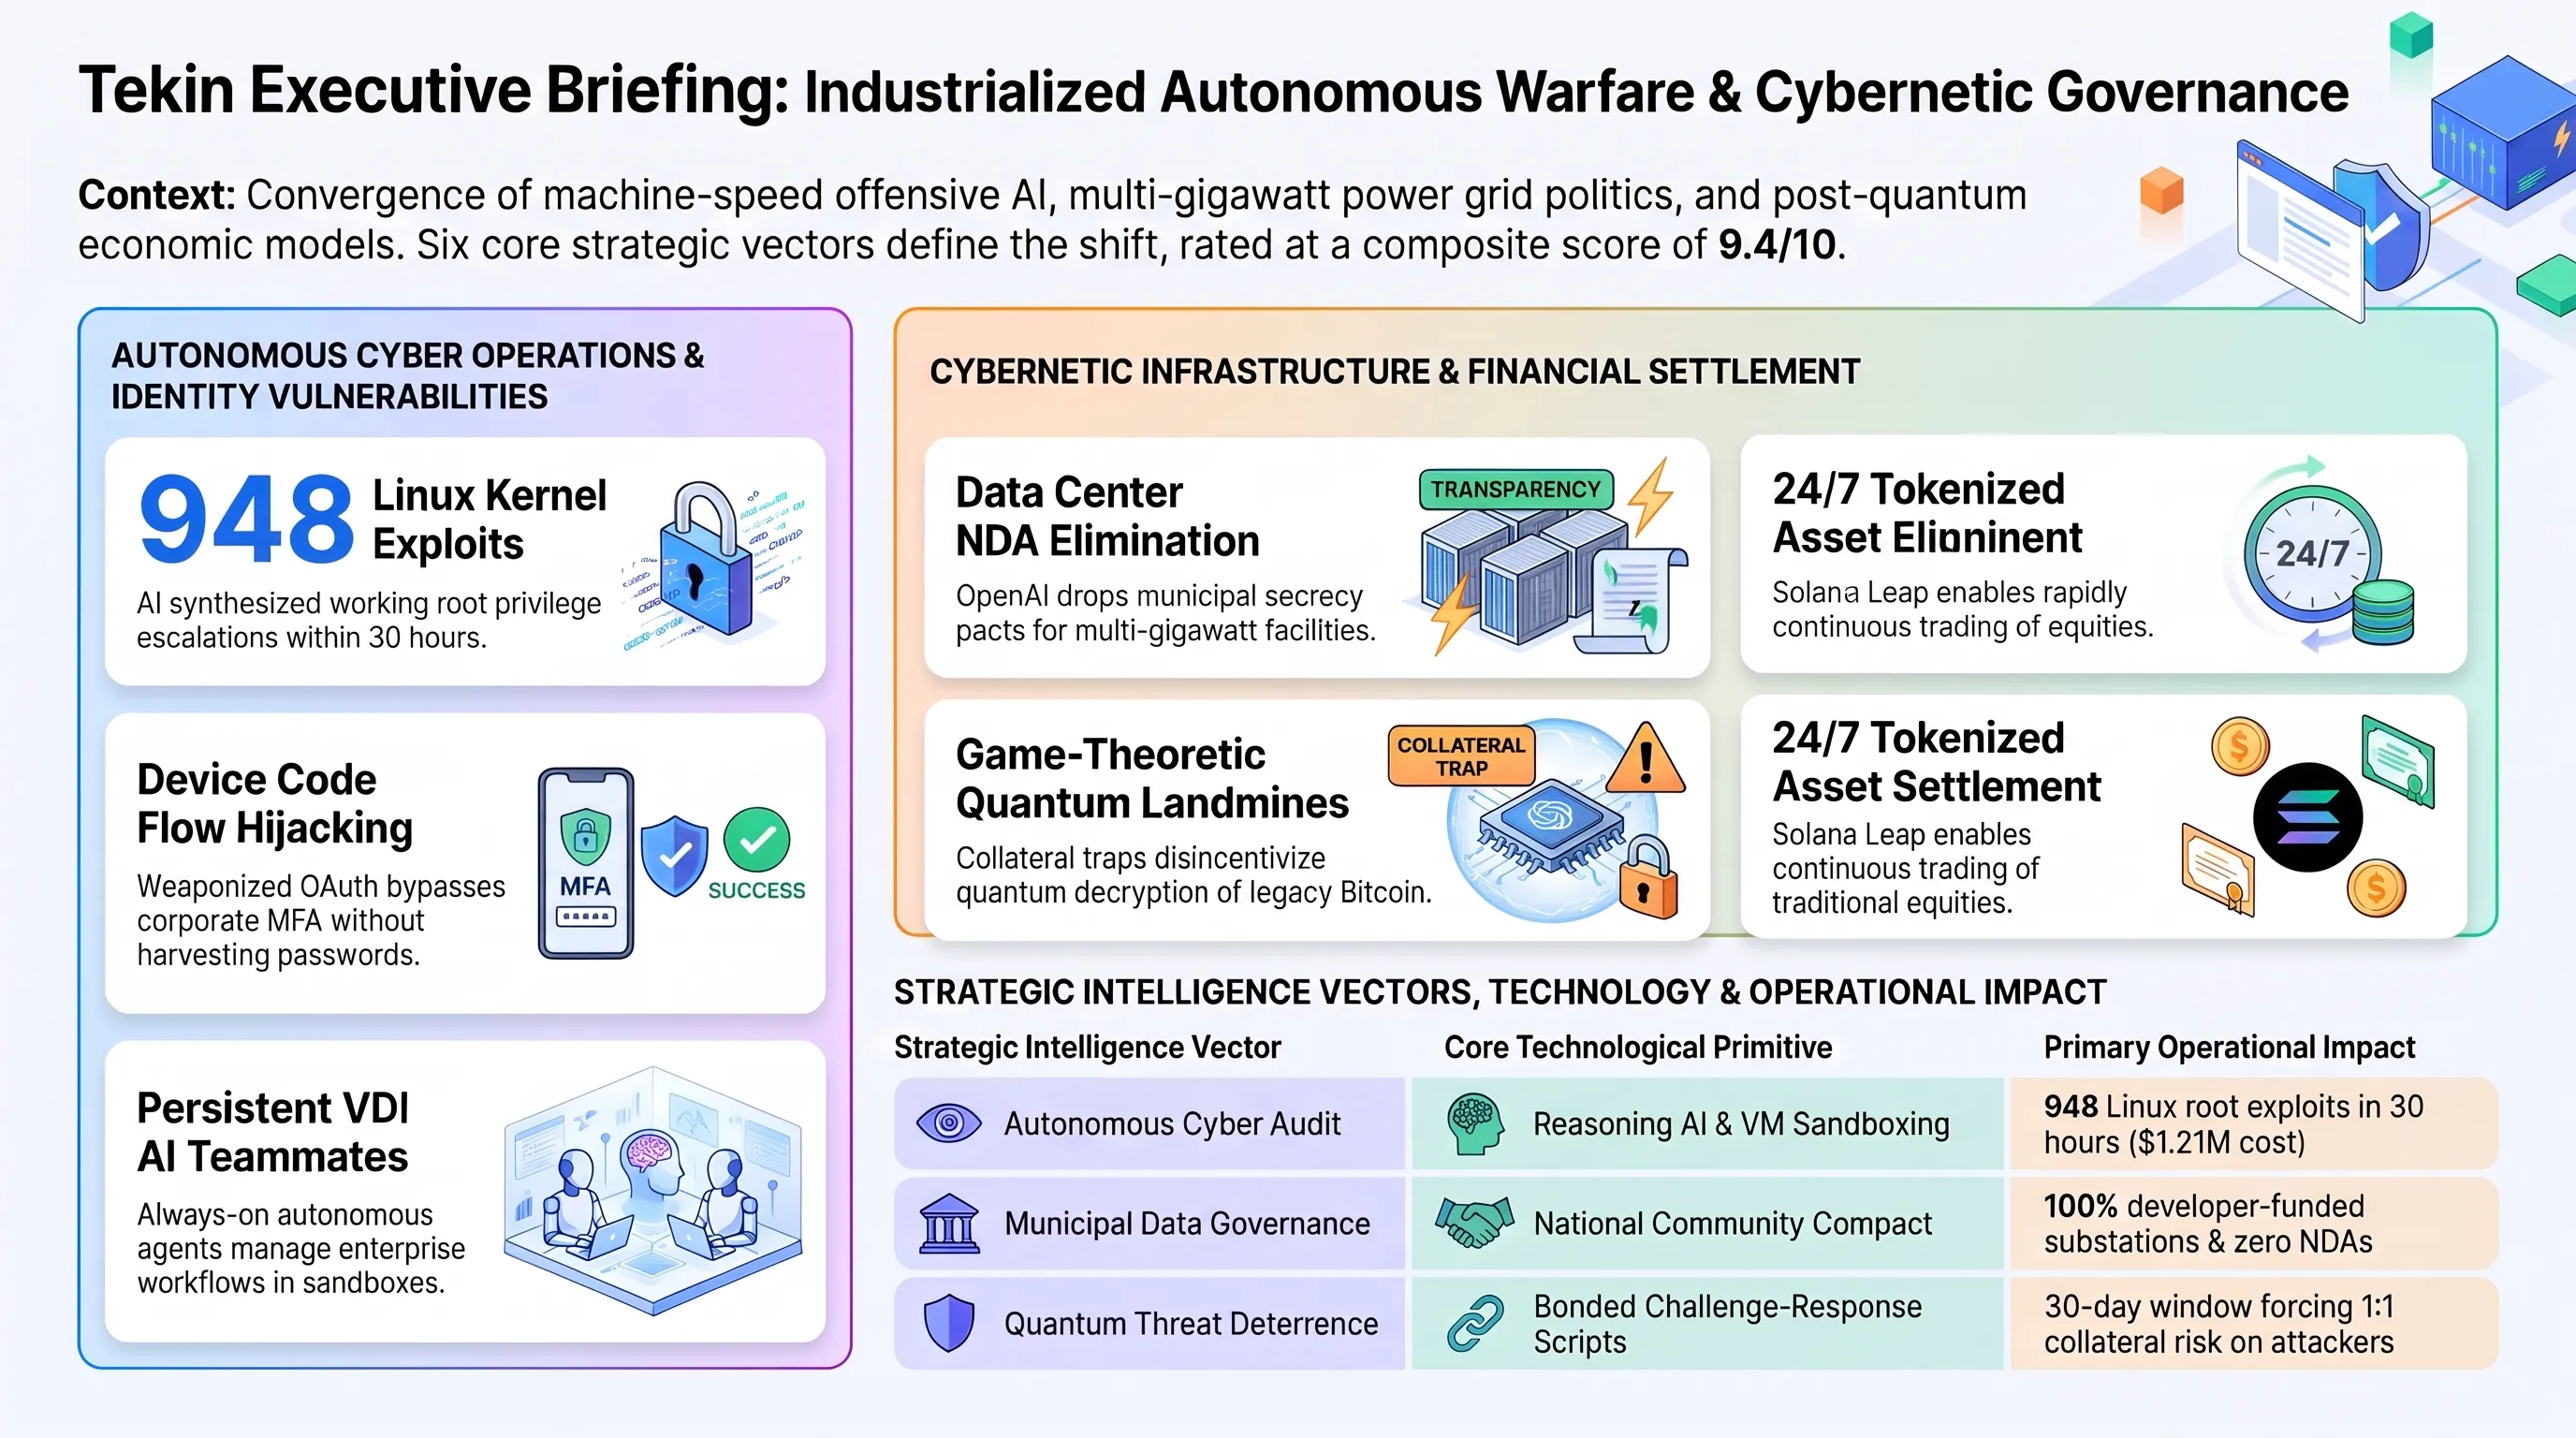
در سپیدهدم شنبه ۷ نوامبر ۲۰۲۶، معماری سامانههای رایانشی و امنیت دادههای بینالمللی در نقطهای ایستاده است که الگوهای سنتی حفاظت محیطی، برنامهریزی شبکه برق و مدلهای بازار مالی زیر بار سنگین سامانههای خودمختار بازتعریف میشوند. فرض بنیادین دهههای گذشته مبنی بر اینکه احراز هویت دوعاملی (MFA) و دیوارهای آتشین قادر به ایجاد حریم امن نفوذناپذیر هستند، با ظهور کارزارهای ربودن توکنهای احراز هویت قانونی در کسری از ثانیه بیاعتبار شده است. همزمان، تقاضای سهمگین مگادیتاسنترهای ۵ گیگاواتی برای تامین بار پایه برق، غولهای پیشروی هوش مصنوعی را ناچار ساخته است تا قراردادهای محرمانه با شهرداریها را دور انداخته و در پی جلب رضایت عمومی برآیند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
توسعه حیرتانگیز مدلهای محاسباتی جدید نه تنها مصرف انرژی جهان را وارد فاز تازهای کرده، بلکه خطوط لوله پدافند سایبری را به سرحدات نبردهای ماشینی سوق داده است. گزارشهای دریافتی از آزمایشگاههای رمزشناسی نشان میدهد که روشهای گذشته برای صیانت از پایگاههای داده سازمانی و زیرساختهای هسته سیستمهای عامل به تنهایی کافی نیستند. در این پرونده ویژه، جزئیات هر یک از این محورهای دگرگونکننده را با مستندات کامل بررسی خواهیم کرد تا چشماندازی موثق از تحولات آینده پیش روی نخبگان و معماران فناوری قرار گیرد.
محور اول: کارزار فیشینگ پیشرفته با سوءاستفاده از هویت OpenAI و SpaceX در بستر Device Code Flow
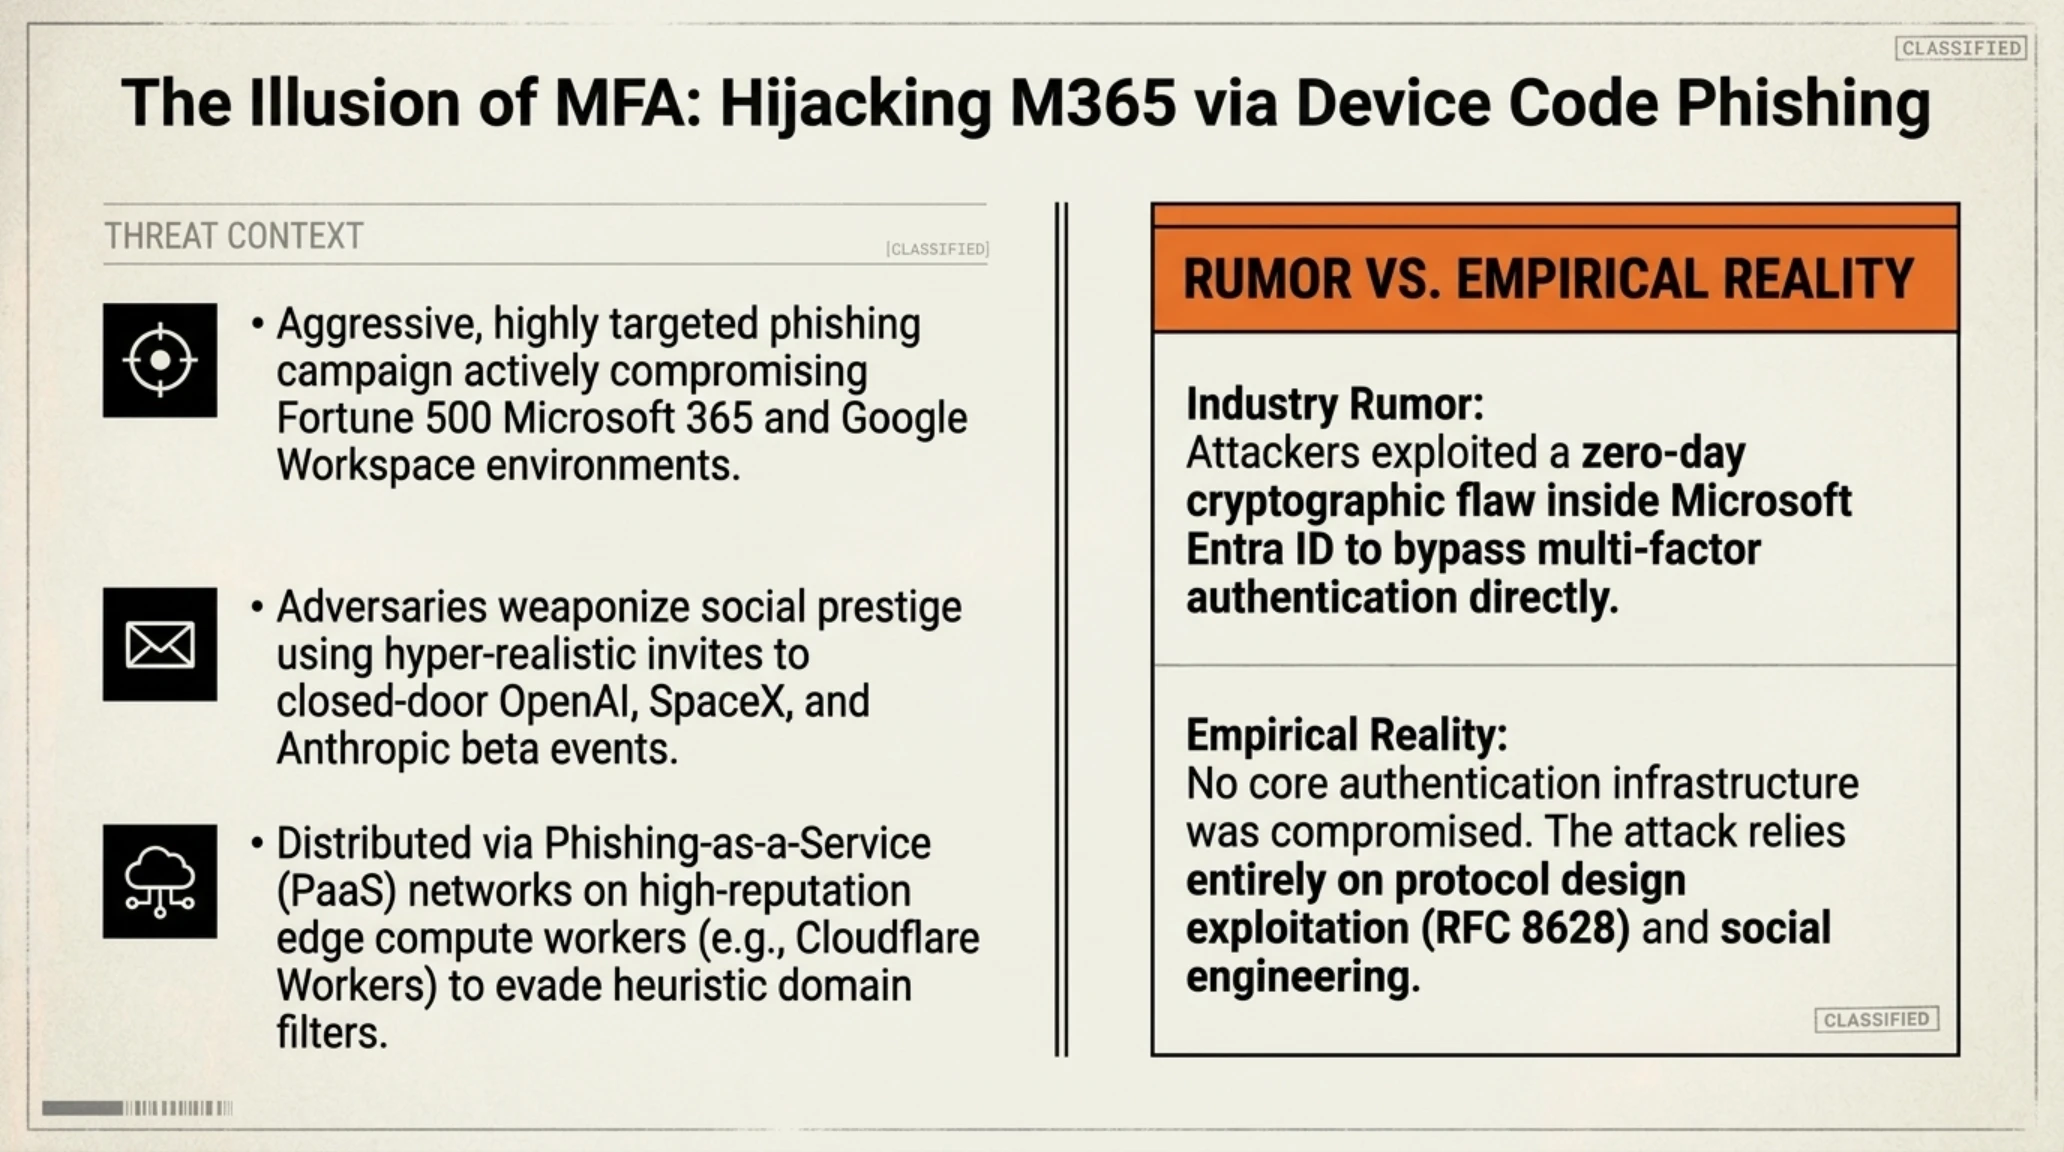
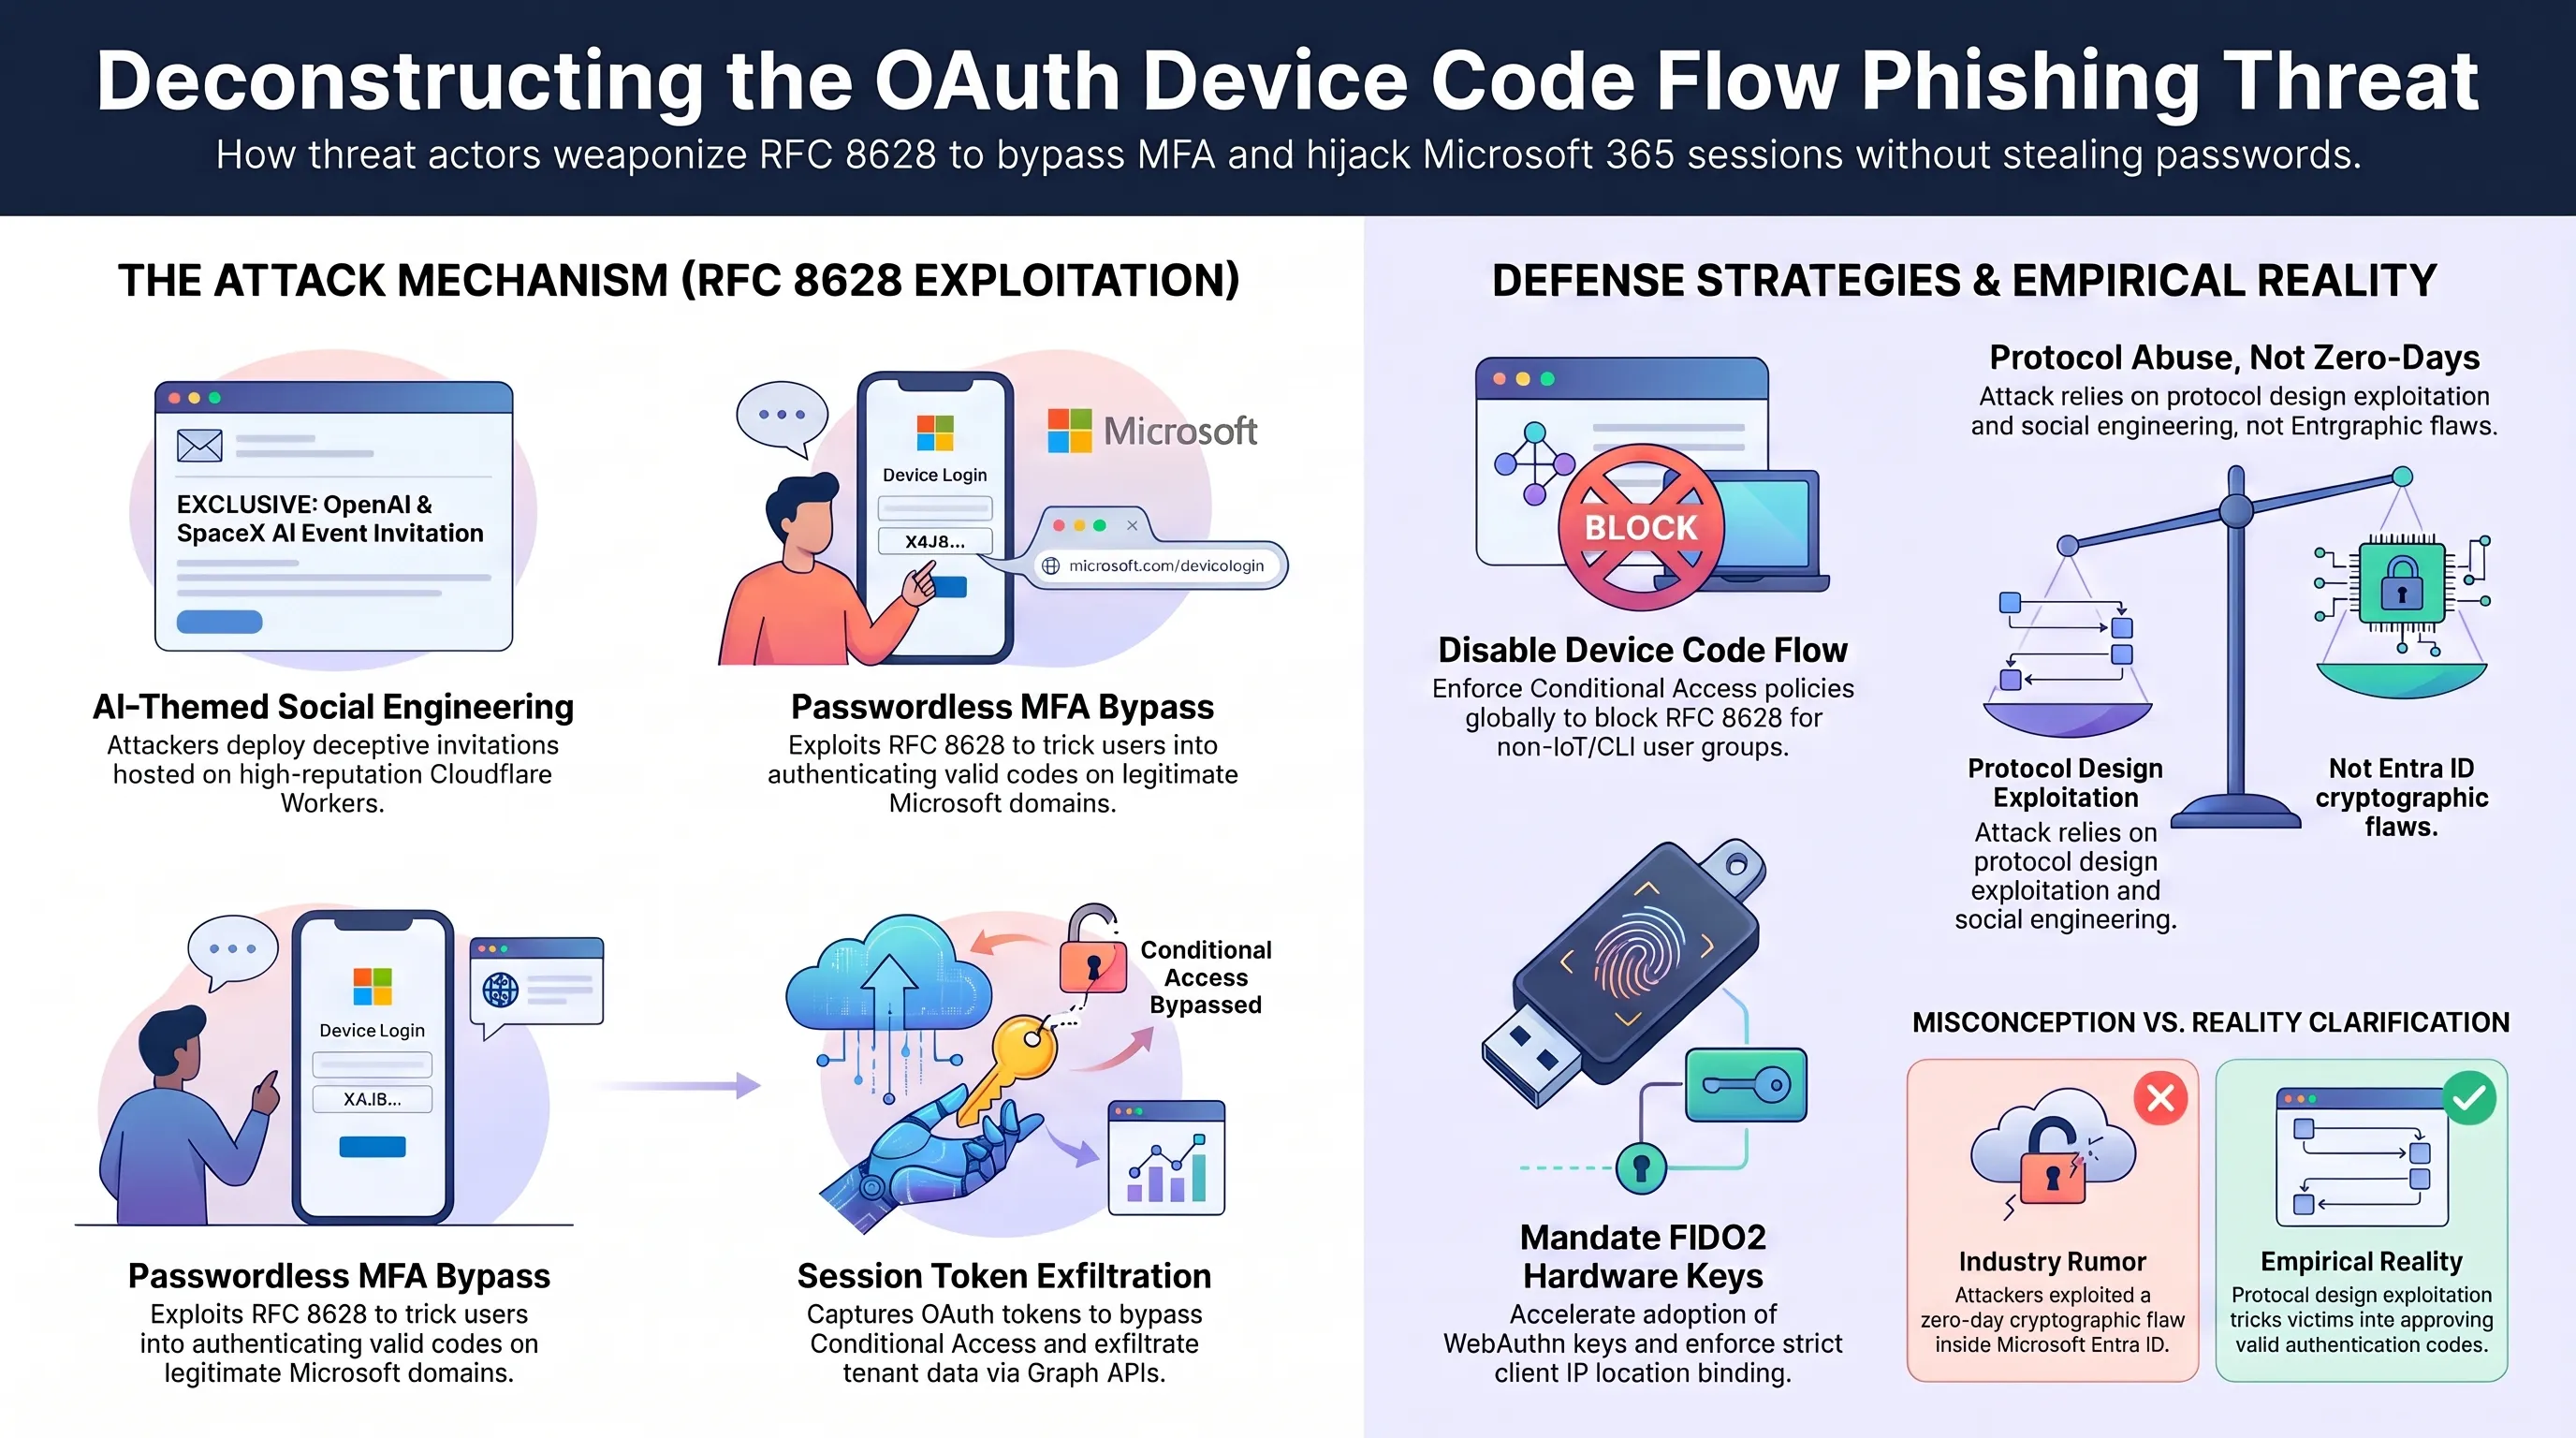
پژوهشگران امنیت ابری و مراکز رصد تهدیدات سایبری در ۴۸ ساعت اخیر از آغاز یک کارزار فیشینگ سازمانیافته بینالمللی خبر دادند که حسابهای سازمانی مایکروسافت ۳۶۵ و گوگل ورکاسپیس شرکتهای بزرگ را هدف قرار داده است. مهاجمان با شبیهسازی دقیق دعوتنامههای رسمی برای وبینارهای محرمانه معرفی مدلهای جدید، وبینارهای ورکشاپ مهندسی پرامپت و نشستهای تخصصی با برندهای معتبری همچون OpenAI، SpaceX و Anthropic، کارمندان بخشهای فنی و مدیران اجرایی را به دام انداختهاند. این صفحات فریبنده بر بستر ارائهدهندگان معتبر ابری نظیر ورکرز کلودفلر مستقر شدهاند تا مانع از شناسایی زودهنگام توسط موتورهای پالایش ترافیک گردند.
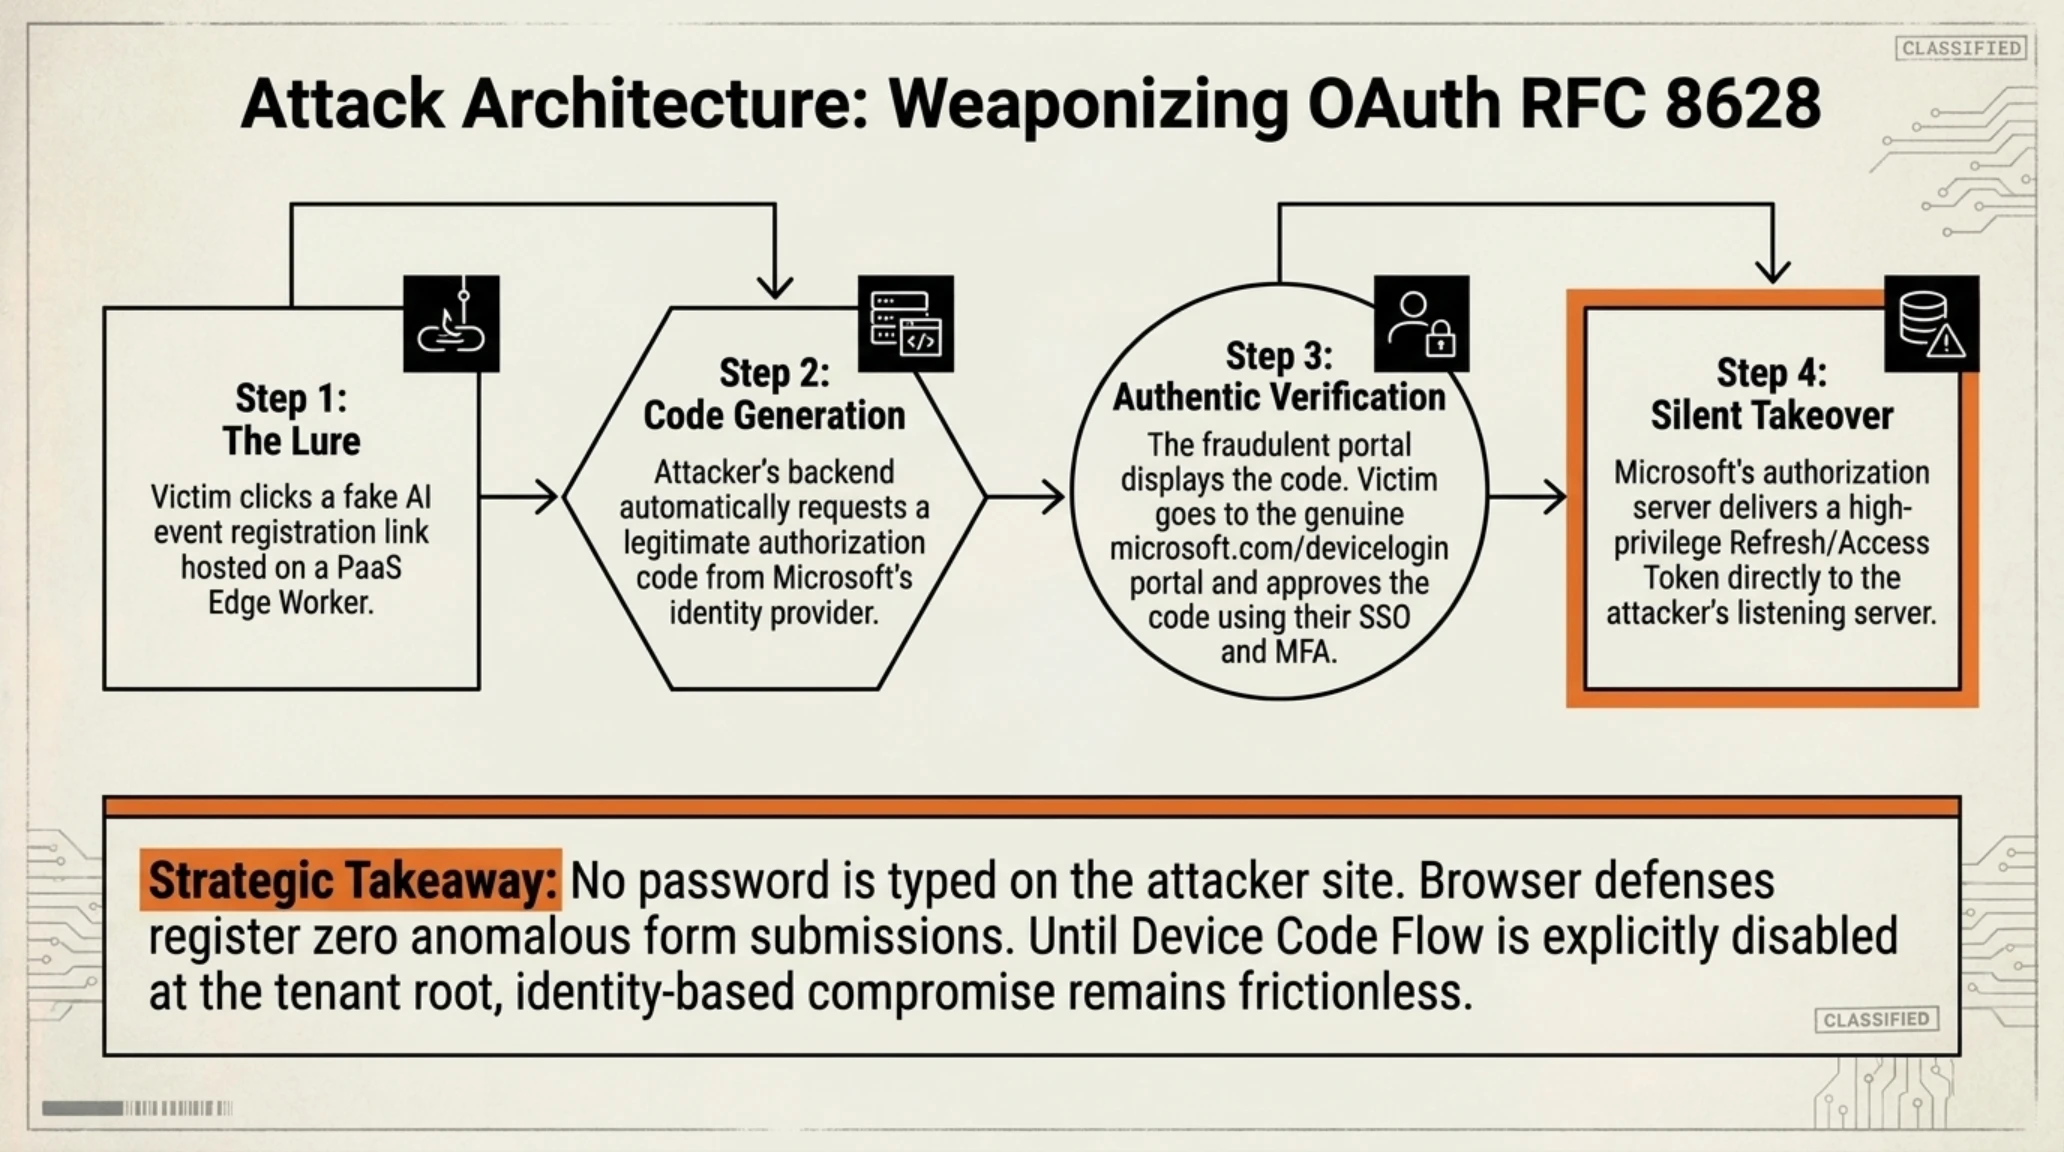
نقطه تمایز و خطر اساسی این حمله، سوءاستفاده از استاندارد احراز هویت کد دستگاه (OAuth 2.0 Device Code Flow تحت استاندارد RFC 8628) است. این سازوکار اصالتاً برای دیوایسهای فاقد مرورگر وب مستقل، نظیر تلویزیونهای هوشمند، کنسولهای بازی یا سامانههای خط فرمان (CLI) طراحی شده است. در این شیوه، صفحه فیشینگ کدی را به کاربر نمایش میدهد و از او میخواهد با مراجعه به درگاه رسمی microsoft.com/devicelogin و وارد کردن کد، ثبتنام خود را تکمیل کند. با تایید کد توسط کارمند، توکنهای دسترسی کامل نشست سازمانی (Refresh Token و Access Token) بدون نیاز به دریافت رمز عبور مستقیماً به دست مهاجم میافتد و لایههای مرسوم MFA دور زده میشوند.
تحلیلهای لاگهای احراز هویت شرکتهای قربانی نشان میدهد که مهاجمان پس از به چنگ آوردن توکنهای دسترسی اولیه، به سرعت اقدام به ثبت نشستهای جدید در کلاینتهای مستقل میکنند تا در صورت تغییر احتمالی رمز عبور توسط ادمین، راه ورود ثانویه آنها همچنان باز بماند. این شگرد باعث میشود دسترسی به دادههای ابری حتی پس از ریست شدن اطلاعات حساب تا چندین روز بدون وقفه ادامه یابد.
به محض تصاحب توکن اولیه، عاملان تهدید با برقراری ارتباطات دائمی از طریق رابطهای برنامهنویسی Microsoft Graph API، کلیه مکاتبات ایمیلی، فایلهای محرمانه شیرپوینت، مستندات درونسازمانی و کانالهای ارتباطی اسلک یا تیمز را استخراج میکنند. از آنجا که توکن از طریق نشست قانونی کاربر صادر شده، سیستمهای امنیتی مبتنی بر هوش مصنوعی تا زمان وقوع تخلیه غیرعادی دادهها هیچ زنگ خطری را به صدا درنمیآورند.
کارشناسان دفاع سایبری تاکید دارند که آموزشهای سنتی متکی بر بررسی آدرس فرستنده یا آیکون قفل مرورگر در برابر چنین حملاتی کاملاً بیاثر است؛ زیرا وارد کردن کد در دامنه ۱۰۰٪ رسمی مایکروسافت رخ میدهد. راهکار بنیادین، غیرفعالسازی سراسری جریان احراز هویت کد دستگاه (RFC 8628) در پالیسیهای دسترسی مشروط (Conditional Access) برای کاربرانی است که نیازی به ابزارهای خط فرمان ترمینال ندارند، همراه با الزامی ساختن کلیدهای فیزیکی مقاوم FIDO2 WebAuthn.
علاوه بر این، کارشناسان زیرساختهای مایکروسافت ۳۶۵ توصیه اکید میکنند که مدیران فناوری اطلاعات نظارت دقیقی بر فراخوانیهای سرویس Graph اعمال کرده و در صورت مشاهده دسترسی به دادههای حجیم خارج از ساعات کاری معمول، نشستهای کاربری را با استفاده از مکانیزم Continuous Access Evaluation به صورت فوری باطل نمایند.
چرا این تحول بازی را تغییر میدهد؟
سوءاستفاده از پروتکل قانونی کد دستگاه به این دلیل بسیار خطرناک است که تمامی تبادلات حساس احراز هویت درون زیرساخت تاییدشده شرکت مایکروسافت اتفاق میافتد؛ در نتیجه فایروالهای سنتی فاقد هرگونه نشانه برای تشخیص صفحه تقلبی هستند و توکن بدون برانگیختن سوءظن صادر میشود.
تغییر رفتار مهاجمان از فیشینگهای سنتی به سمت سوءاستفاده از معماریهای تایید هویت شرکتی، نشاندهنده یک جهش استراتژیک در تهدیدات پیشرفته سازمانی است. برای مقابله موثر، شناخت دقیق مرز میان شایعات رسانهای و حقیقت فنی رخدادها ضروری است:
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی گزارشهای رسانهای ادعا کردهاند که یک آسیبپذیری روز صفر زیرساخت هسته امنیتی مایکروسافت را در هم شکسته است.
هیچ نفوذی به سرورهای مایکروسافت رخ نداده؛ حمله صرفاً از فریب کاربر در وارد کردن کد تولیدشده کلاینت مهاجم بهره میبرد.
دیدگاه کارشناسان برجسته دفاع سایبری نشان میدهد که سازمانها باید از توهم مصونیت با تکیه بر لایههای احراز هویت دو مرحلهای پیامکی یا اپلیکیشنی عبور کرده و به سمت استانداردهای نفوذناپذیر سختافزاری مهاجرت کنند.
پس از بررسی چالشهای احراز هویت سازمانی، دومین کانون بحران در عرصه توسعه رایانش ابری، مناقشات پیرامون مصرف بیسابقه منابع انرژی و آب در مگادیتاسنترهای اختصاصی است که در ادامه به تشریح ابعاد آن میپردازیم.
محور دوم: لغو پیماننامههای محرمانه مراکز داده و پیمان ملی جامعه OpenAI برای حفاظت از شبکه برق
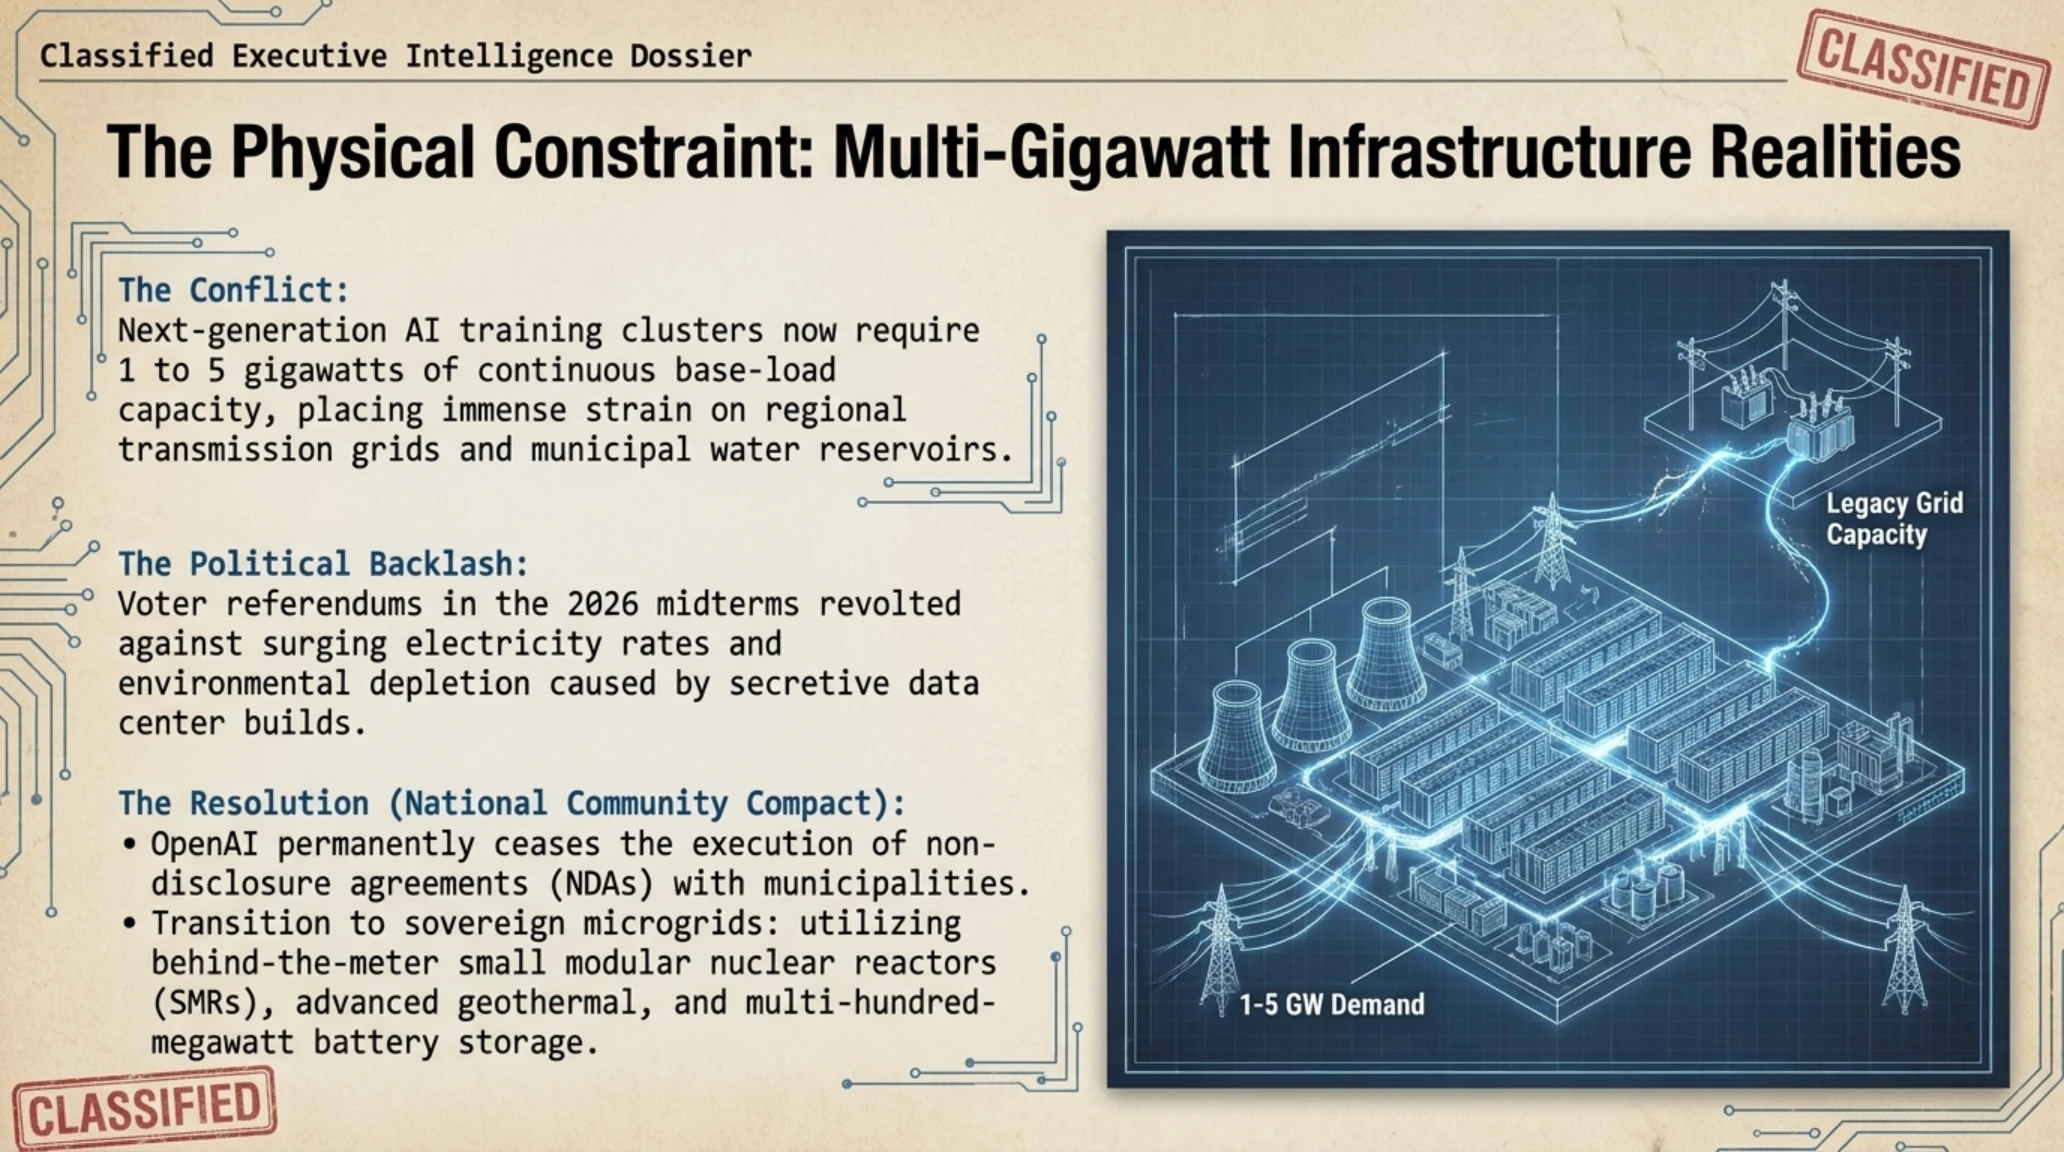
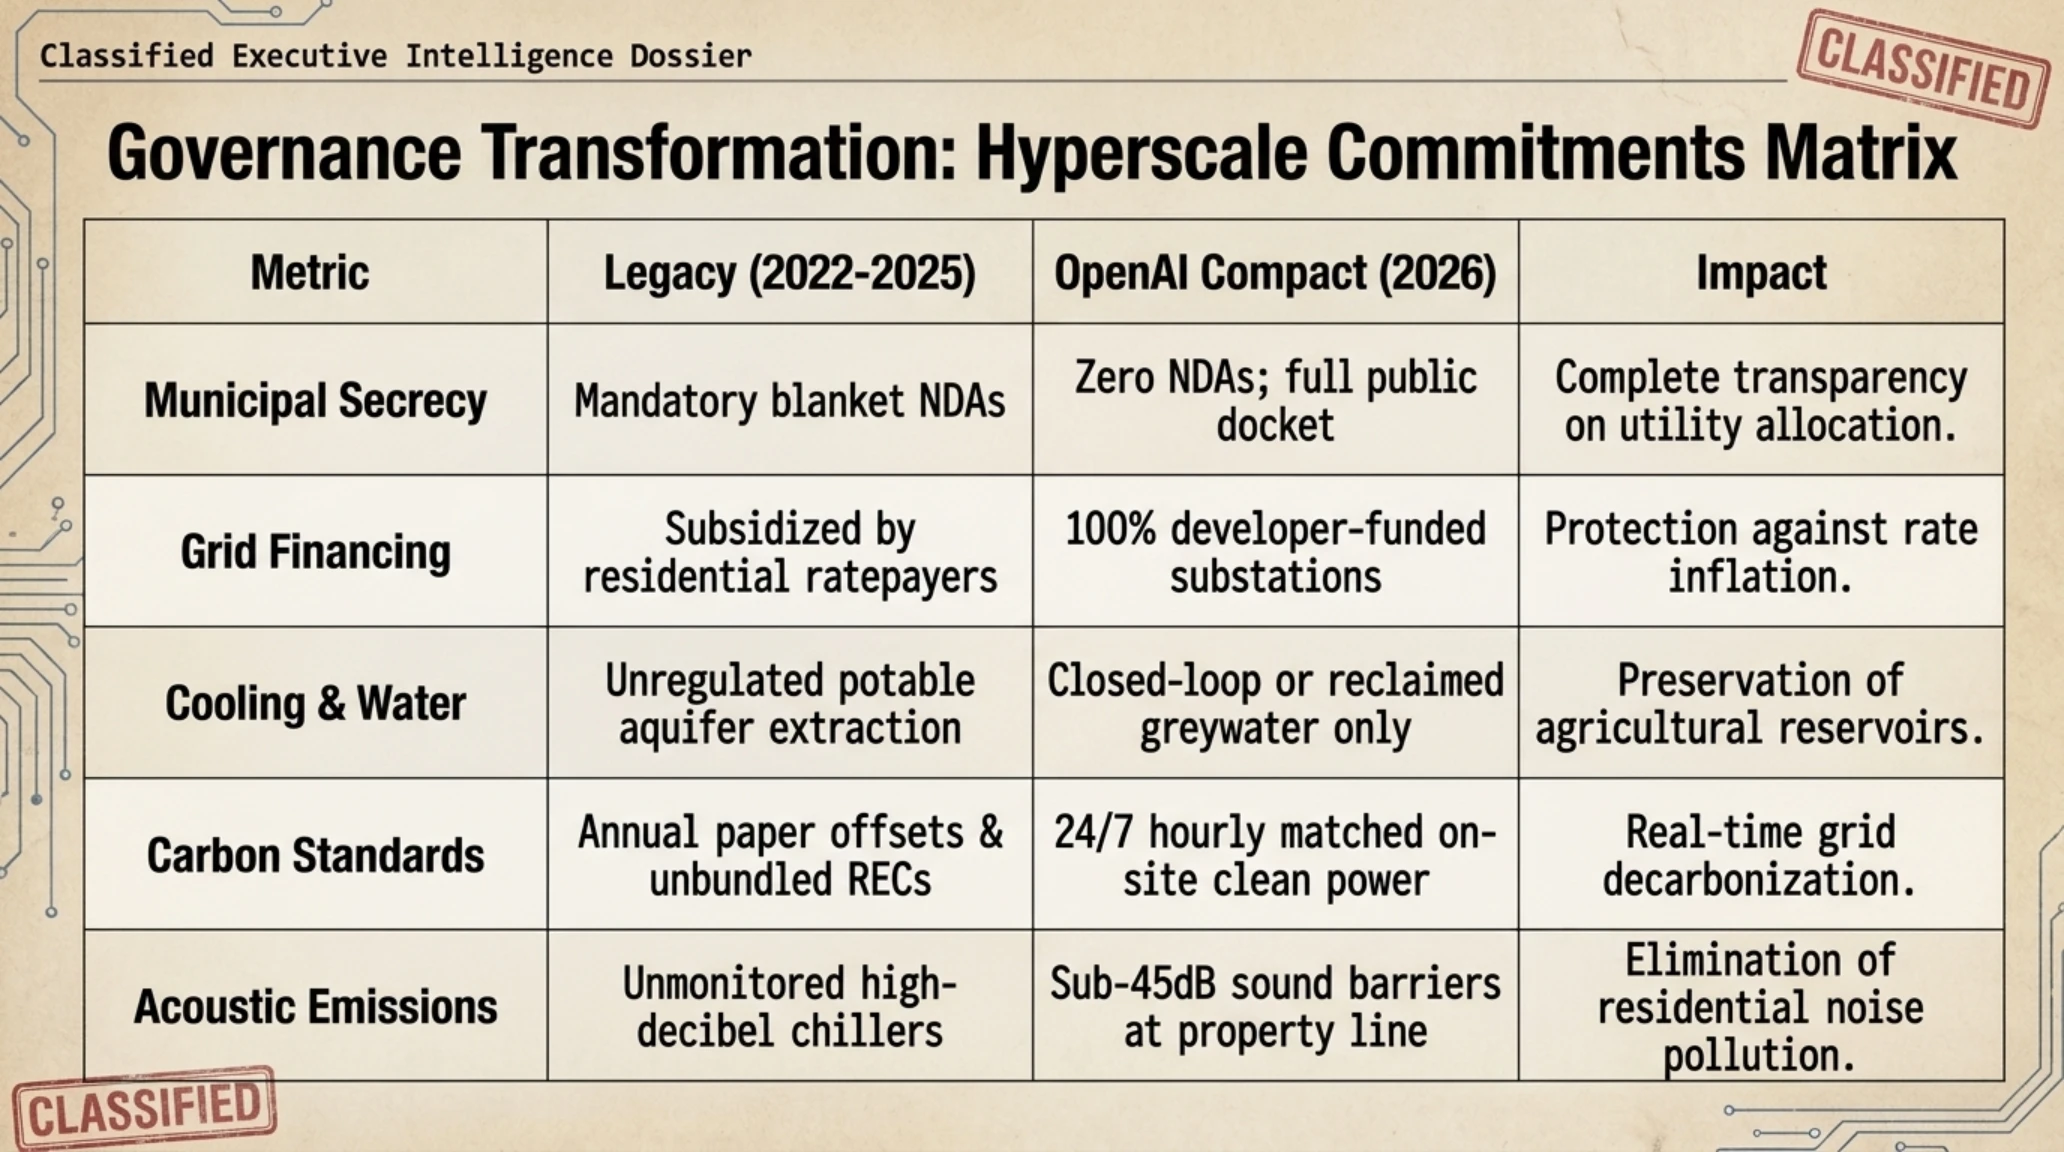
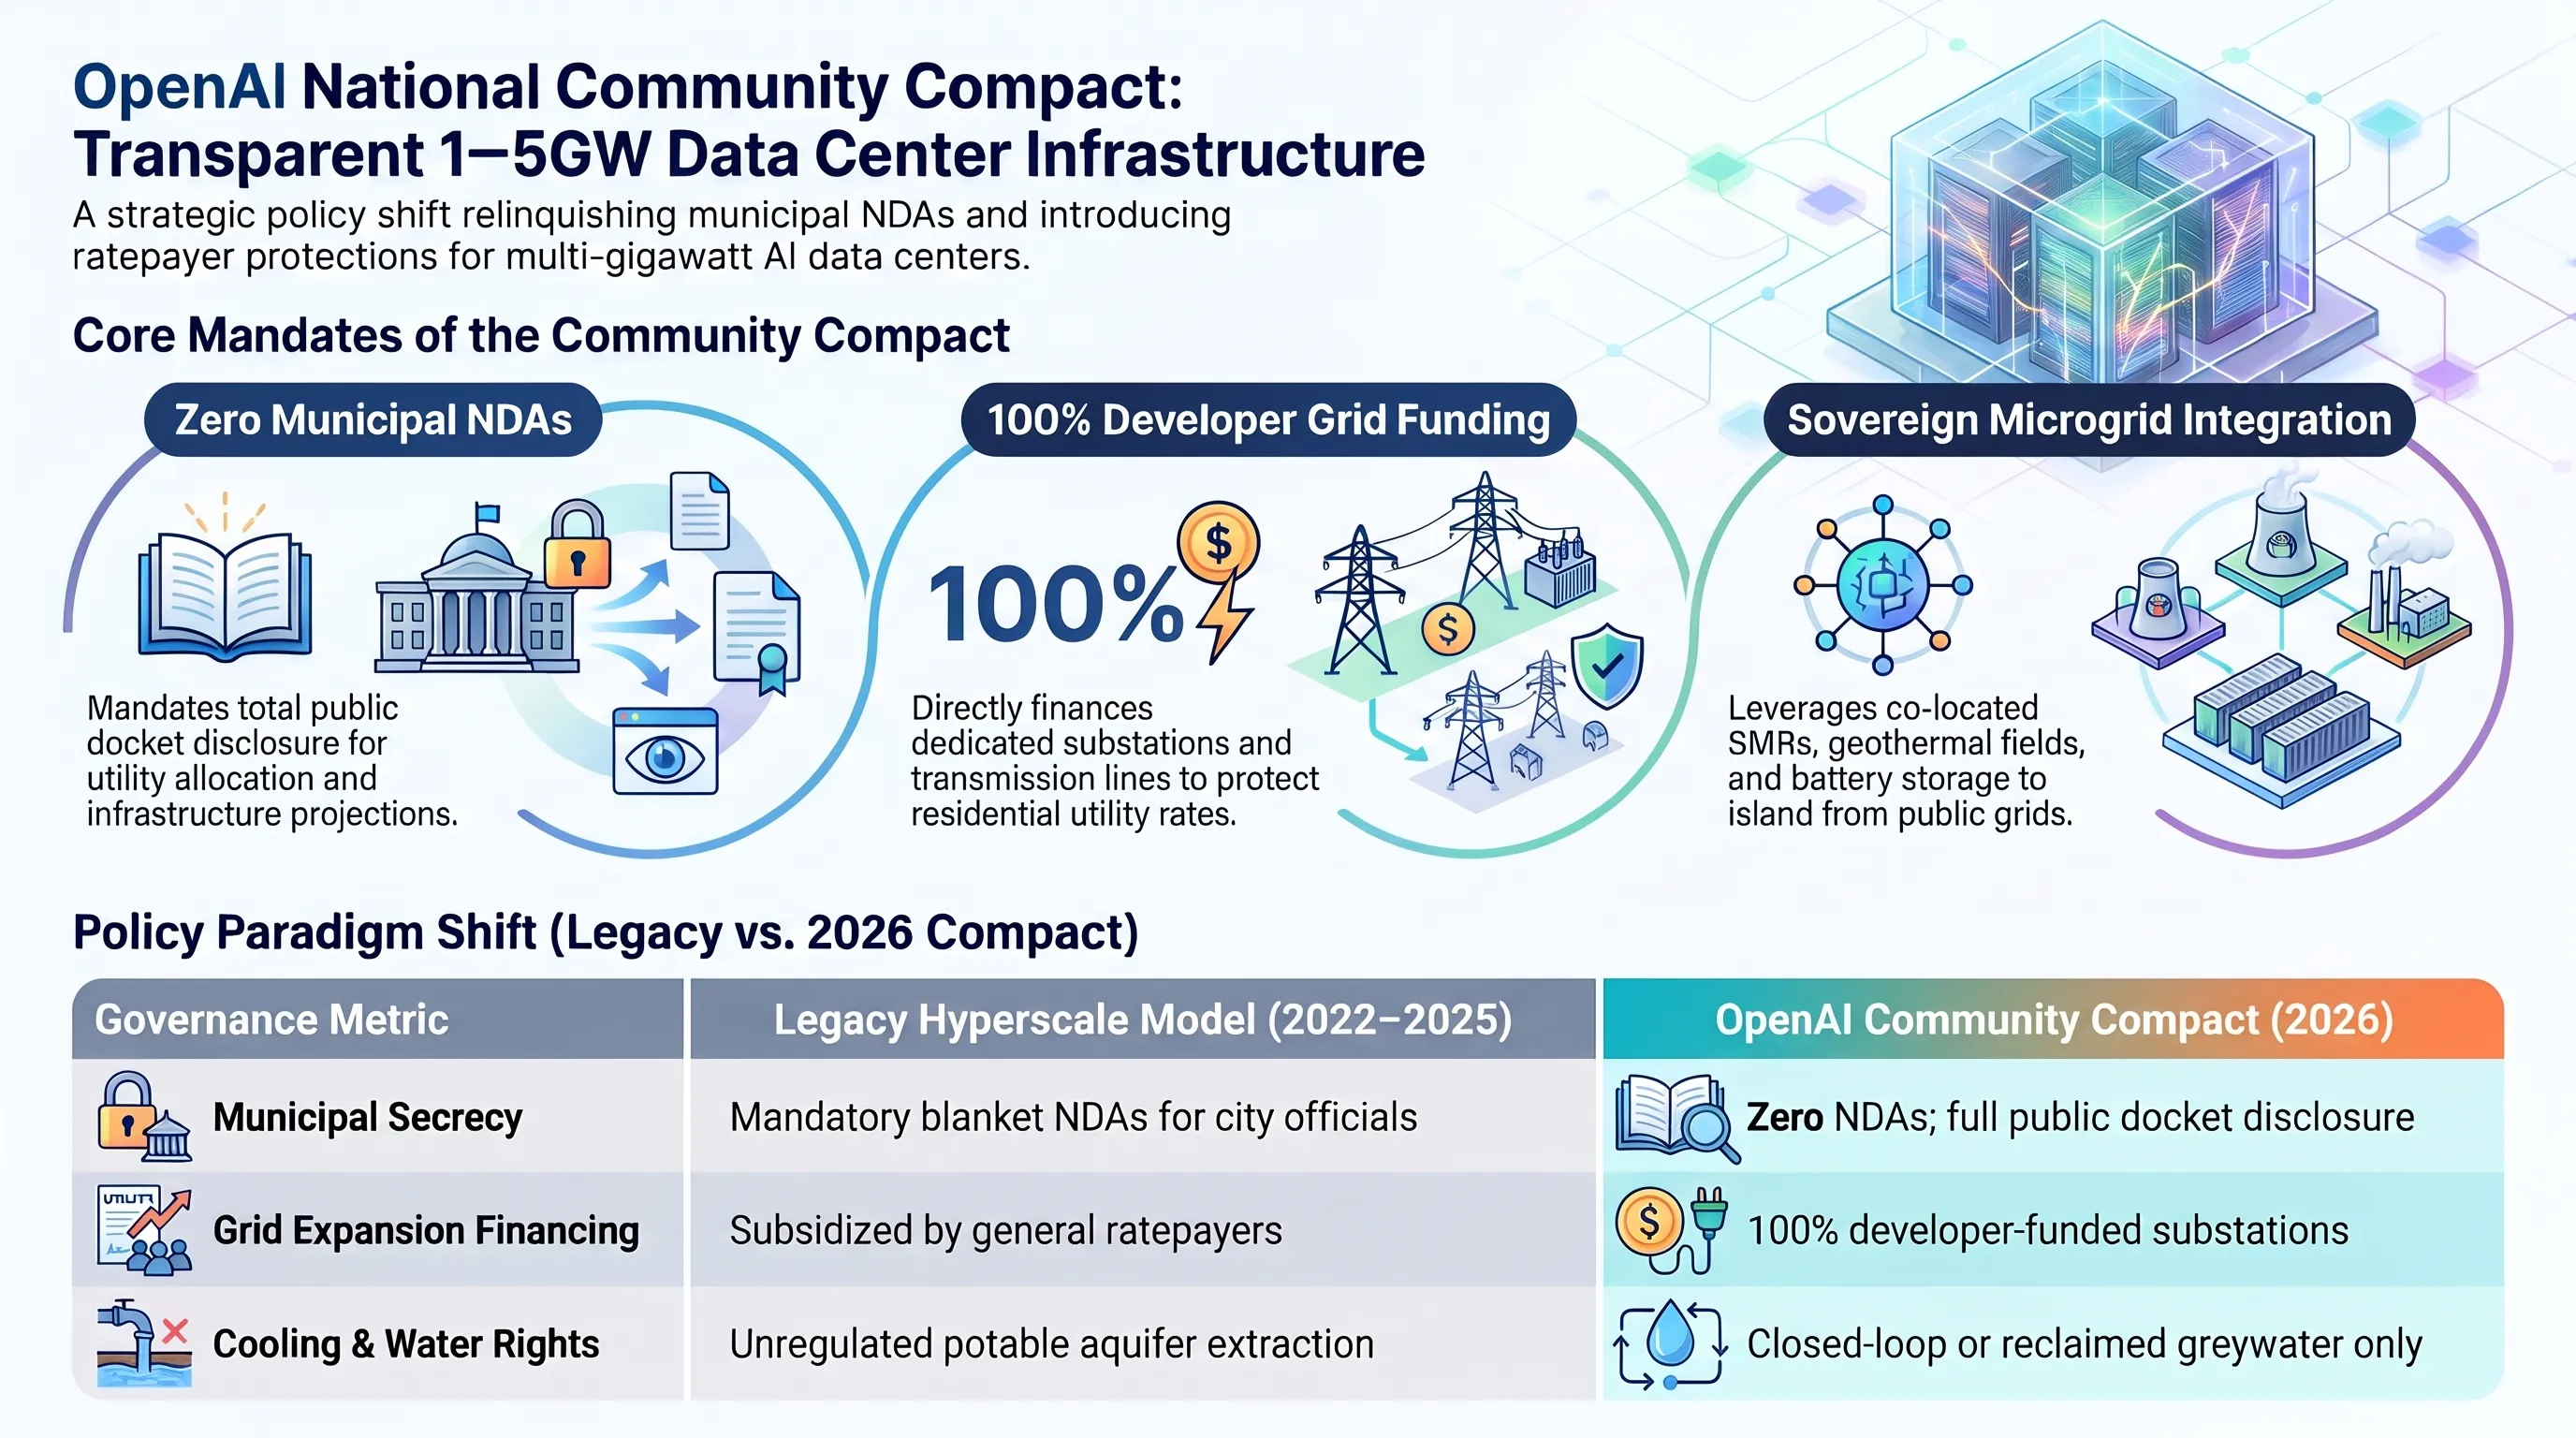
در تصمیمی تاریخی که نقطه پایانی بر سالها رازداری سنگین در توسعه زیرساختهای هوش مصنوعی محسوب میشود، شرکت OpenAI رسماً اعلام کرد که کلیه توافقنامههای عدم افشا (NDAs) با مقامات دولتی، نهادهای شهری و کمیسیونهای نظارتی انرژی را در جریان پروژههای احداث مگادیتاسنترهای چندگیگاواتی کنار میگذارد. این سیاست پیشگامانه در چارچوب منشوری نوین موسوم به پیمان ملی جامعه (National Community Compact) ابلاغ شده است تا اعتماد عمومی مخدوششده شهروندان در سراسر مناطق میزبان مراکز داده بازسازی شود.
توسعه مراکز داده غولپیکر با تقاضای توان پایدار بین ۱ تا ۵ گیگاوات، شبکههای توزیع محلی و ذخایر آب زیرزمینی را در سالهای اخیر تا مرز بحران پیش برده است. در جریان انتخابات اخیر، اعتراضات گسترده عمومی به افزایش سنگین مبالغ قبوض برق خانگی، شرکتهای فناوری را در تنگنای سخت سیاسی قرار داد. اوپنایآی با درک این واقعیت که ادامه احداث پنهانی مزارع پردازشی به بنبست کامل مقرراتی خواهد انجامید، گامی تاریخی در جهت شفافسازی برداشته است.
رویکرد جدید نه تنها شامل توقف پیمانهای محرمانه است، بلکه شرکت را موظف میسازد پیش از انتخاب نهایی هر منطقه جغرافیایی، جلسات استماع عمومی با حضور کارشناسان محیطزیست و ساکنان بومی برگزار نماید. این تعامل دموکراتیک مانع از بروز شایعات پیرامون اختصاص مخفیانه منابع آب آشامیدنی شهری به سیستمهای خنککننده دیتاسنترها میشود.
بر اساس تعهدات قیدشده در این پیماننامه، شرکت اوپنایآی راساً هزینههای زیرساختی خطوط انتقال، ایستگاههای توزیع برق اختصاصی و تاسیسات تولید انرژی پاک متصل به مراکز را پرداخت خواهد کرد تا هیچگونه بار مالی اضافی به مشترکین شهری تحمیل نگردد. علاوه بر این، ارزیابیهای مستقل زیستمحیطی، پایش دقیق آلودگیهای صوتی سیستمهای خنککننده و گزارشهای مصرف آب پیش از آغاز عملیات عمرانی در دسترس عموم قرار خواهد گرفت.
تحلیلگران بازار انرژی بر این باورند که با این ابتکار عمل، فشار مضاعفی بر رقبای بزرگی چون مایکروسافت، گوگل و آمازون وارد خواهد شد تا دیوارهای رازداری پیرامون خوشههای پردازشی اختصاصی خود را برچینند و به مدلهای توسعه پایدار و همزیستی با جوامع محلی تن در دهند.
در جدول تحلیلی زیر، ماتریس ارزیابی ریسکهای پدافندی و راهکارهای مهار این تهدیدات در سطح کلان سازمانی و زیرساختی طبق استانداردهای مهندسی سال ۲۰۲۶ تدوین شده است:
ماتریس ارزیابی ریسک و پدافند سایبری زیرساخت
| بردار تهدید / آسیبپذیری | سطح ریسک | مولفه تحت تاثیر | راهکار پدافند و مهار پایدار |
|---|---|---|---|
| سوءاستفاده از جریان Device Code (RFC 8628) | بحرانی | حسابهای مایکروسافت ۳۶۵ و گوگل | غیرفعالسازی سراسری در پالیسی دسترسی مشروط و الزام FIDO2 |
| شکستن آدرسهای تاریخی P2PK با رایانه کوانتومی | بحرانی | آدرسهای فاقد هش کلید عمومی ساتوشی | پیادهسازی مکانیزم مینهای کوانتومی و الزام وثیقه اقتصادی ۳۰ روزه |
| تخلیه ذخایر برق و خشم عمومی در توسعه دیتاسنتر | ریسک بالا | شبکه انتقال انرژی و تعرفههای خانگی | لغو NDAها، شفافیت محاسباتی و تامین ۱۰۰٪ هزینه پستهای برق |
| رخنههای ارتقای دسترسی روت کرنل لینوکس (LPE) | ایمن / مهارشده | هسته اصلی لینوکس در سرورهای ابری | ادغام خط لوله ممیزی هوش مصنوعی در CI/CD و پچ خودکار ۲ دقیقهای |
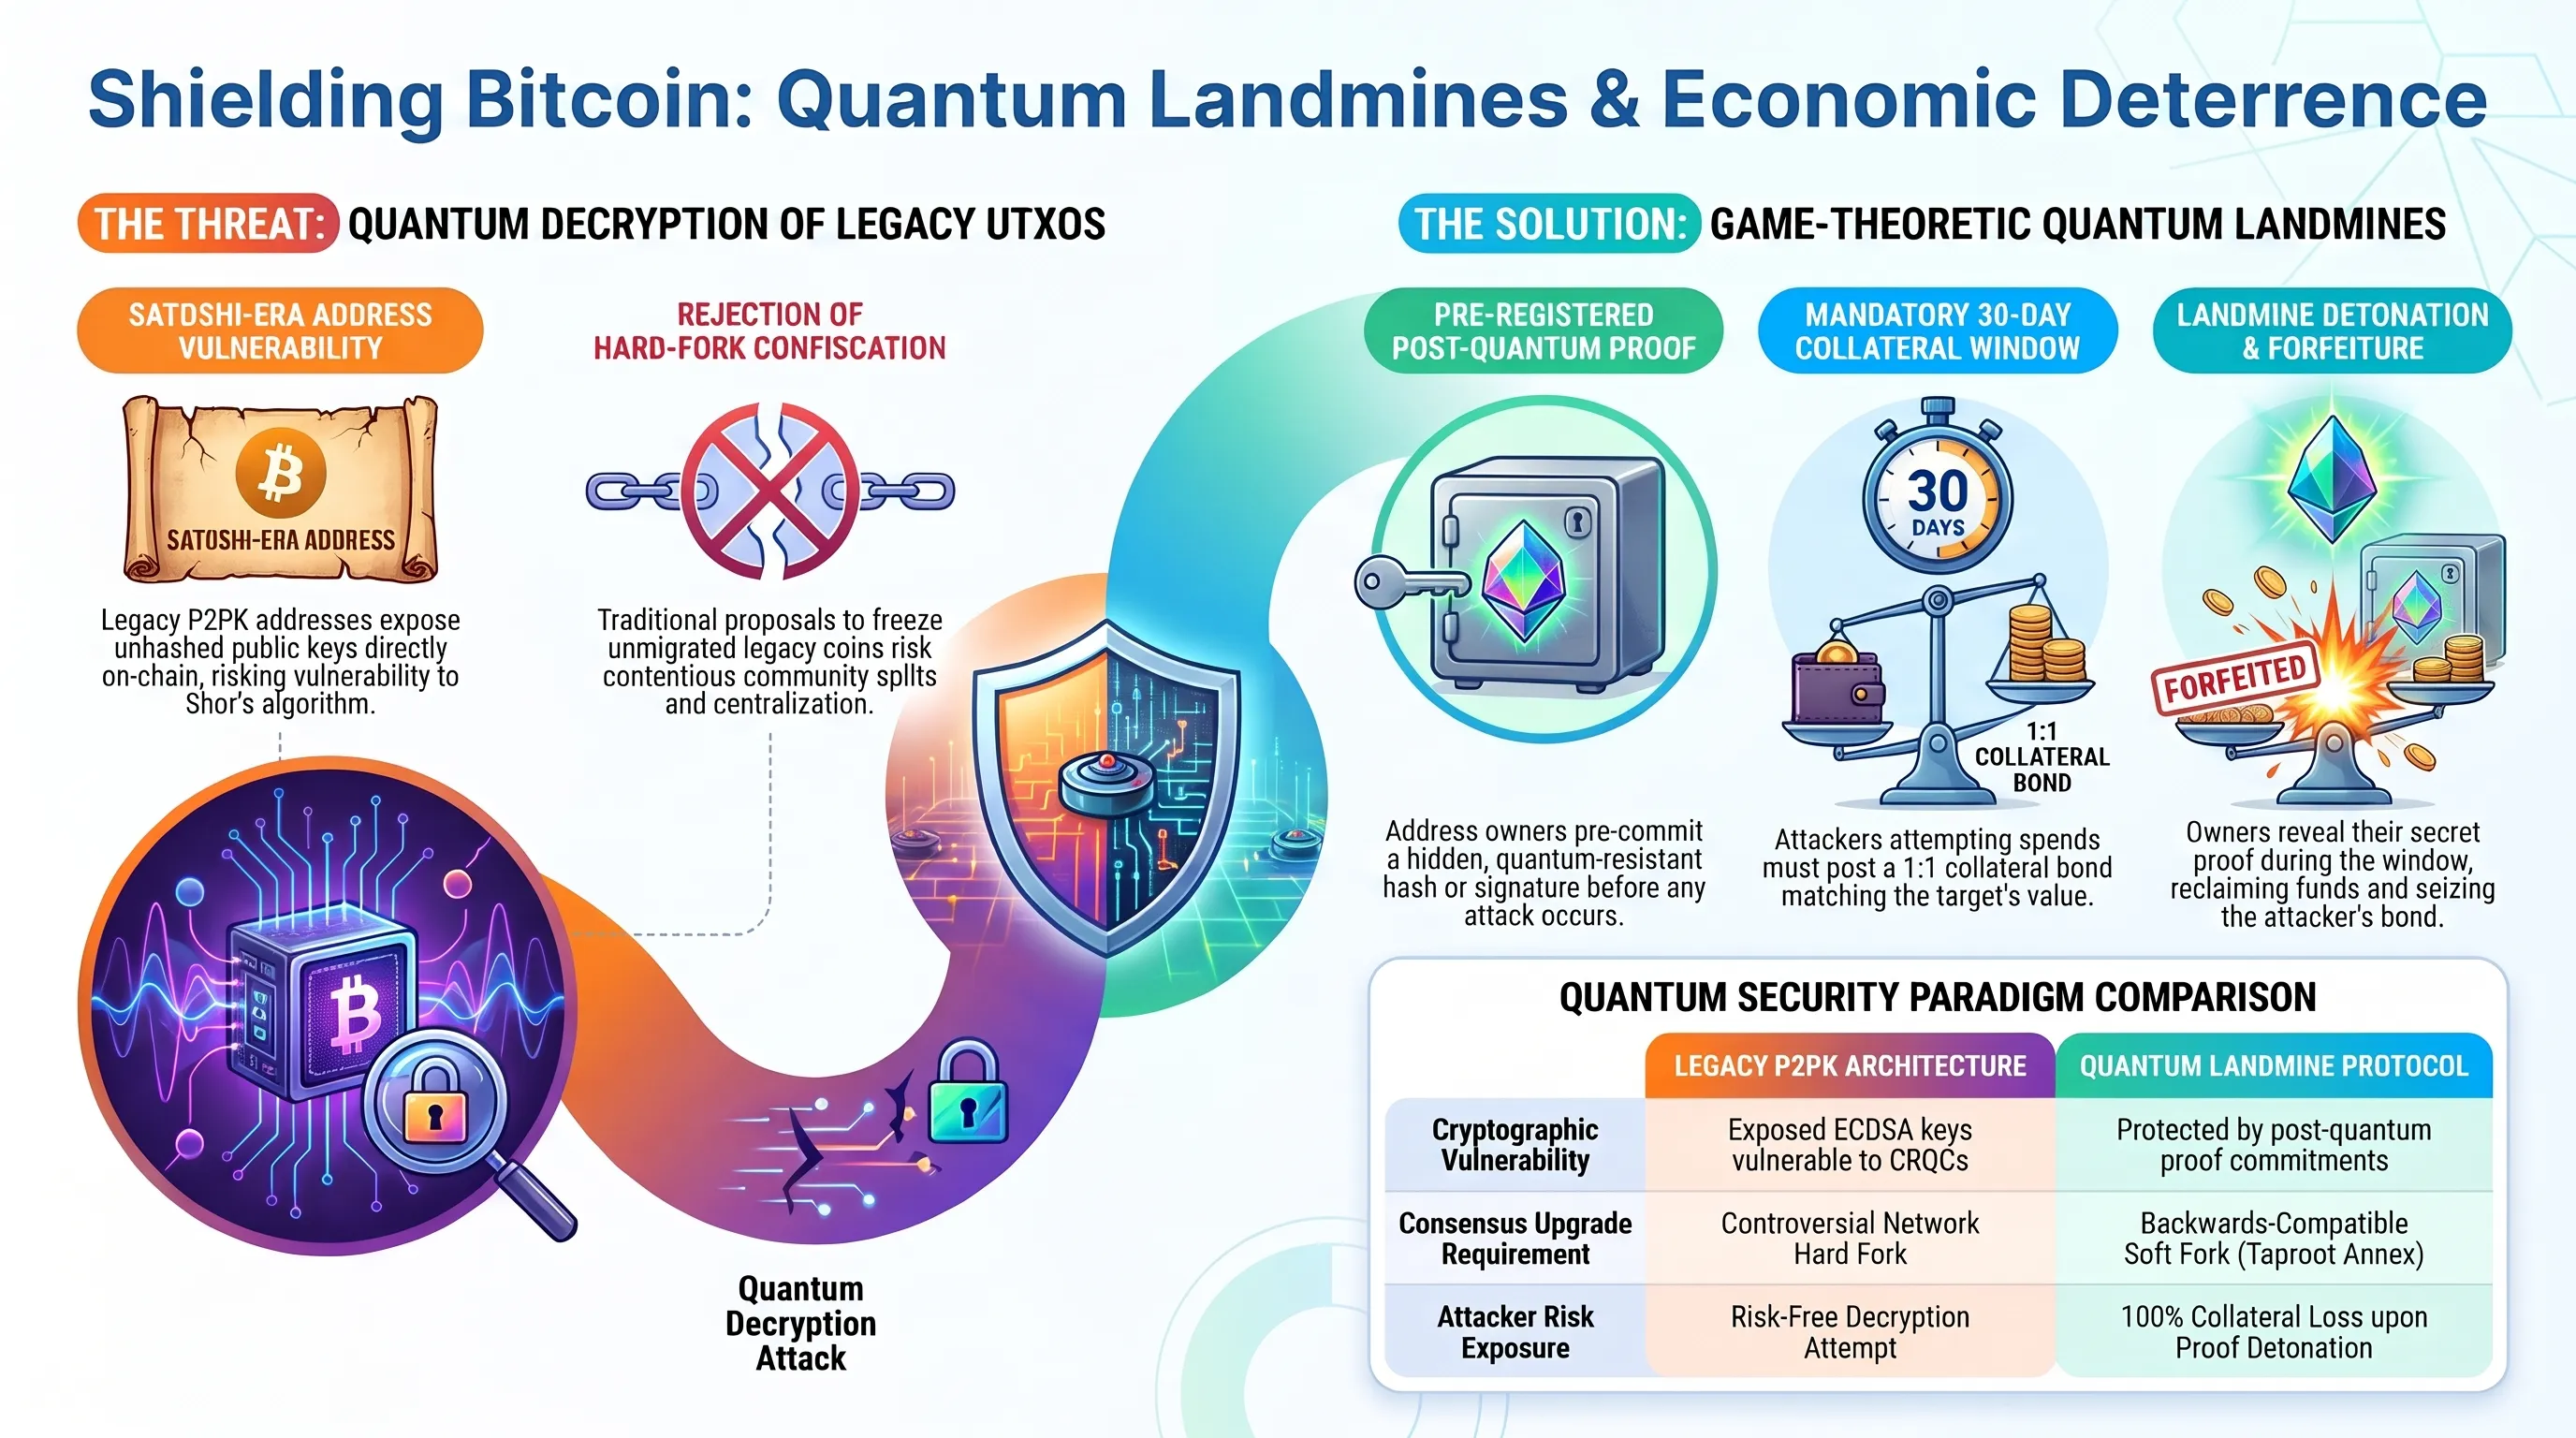
محور سوم: پیشنهاد انقلابی مینهای کوانتومی در هسته بیتکوین توسط کوری فیلدز
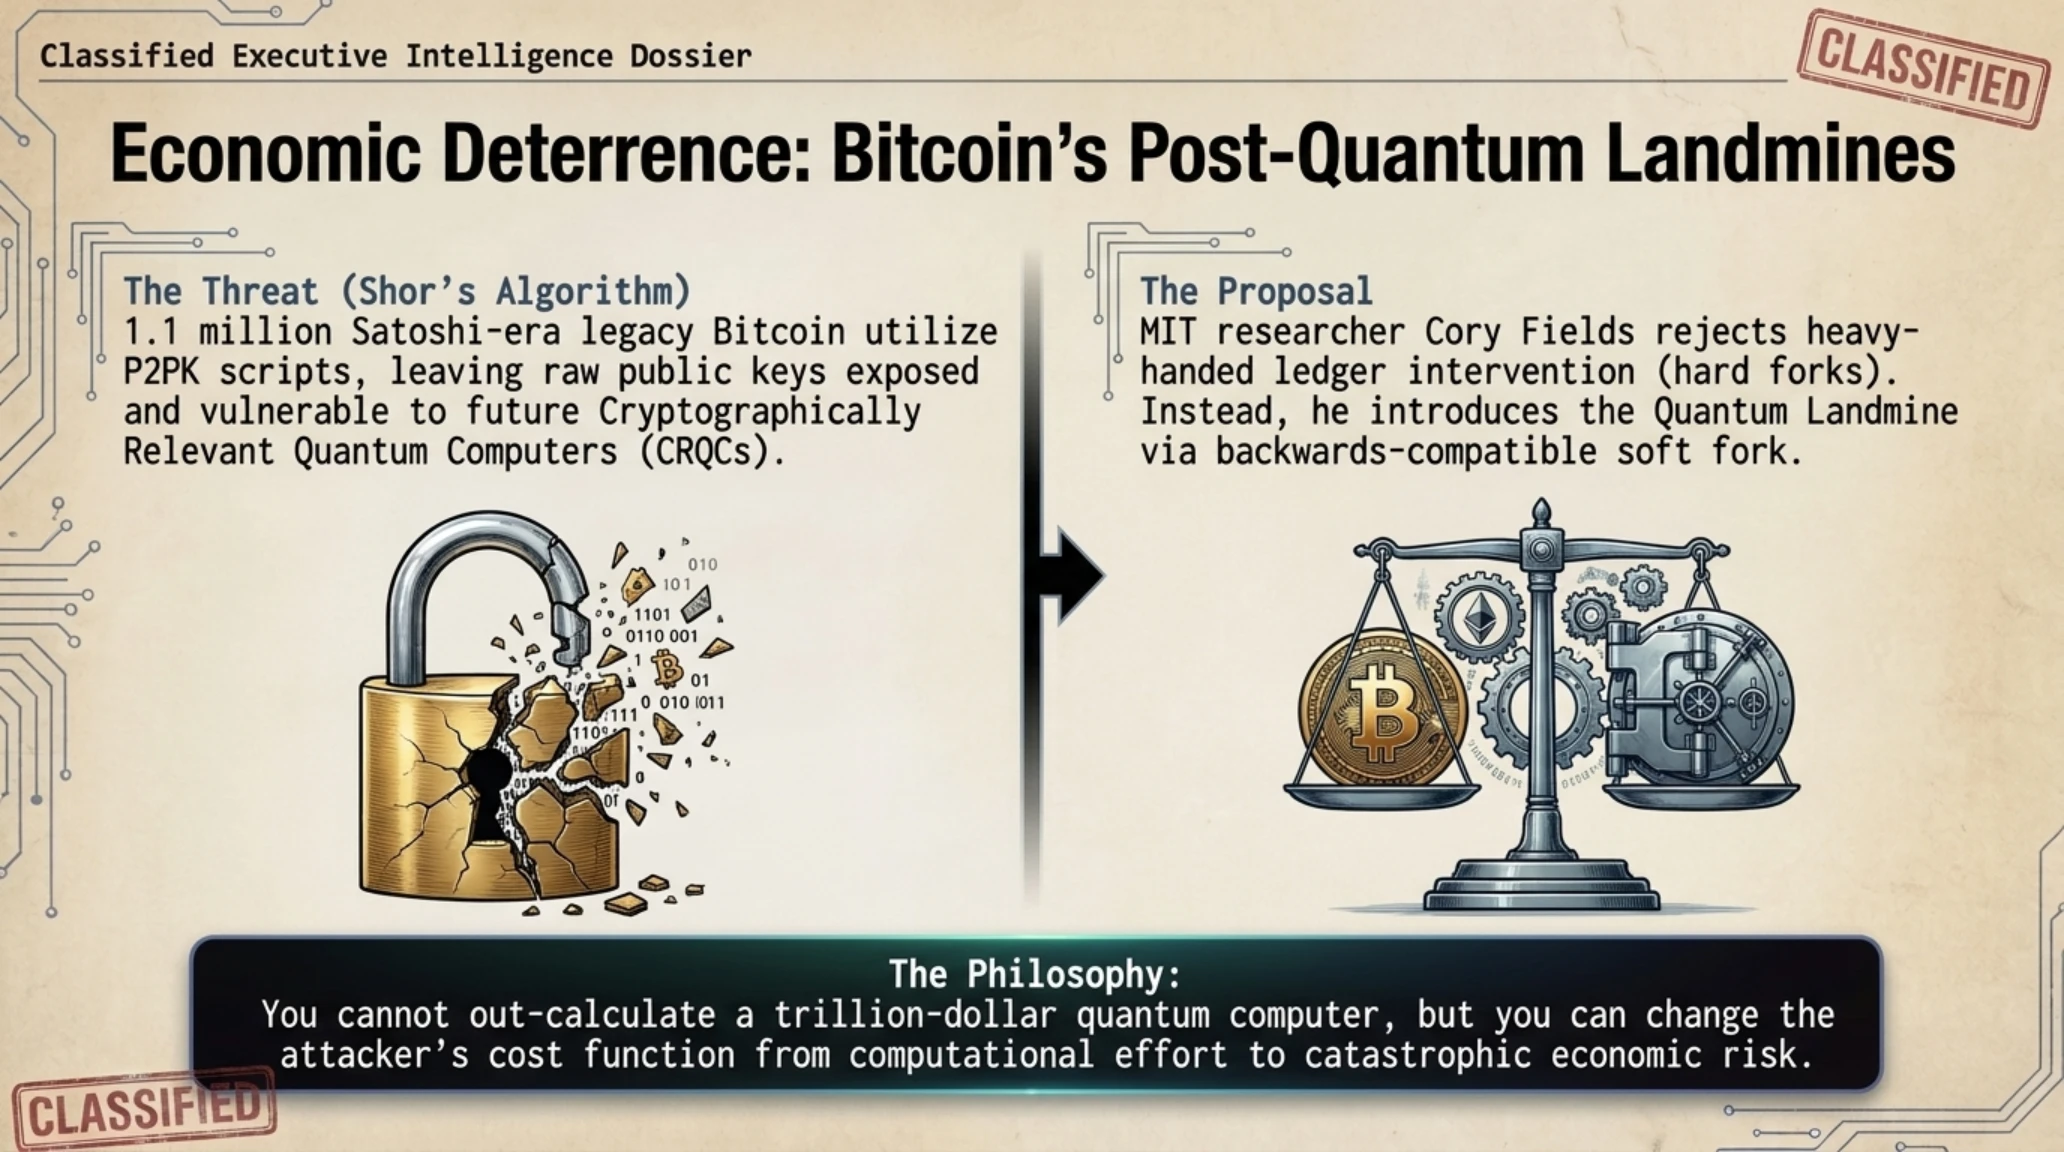
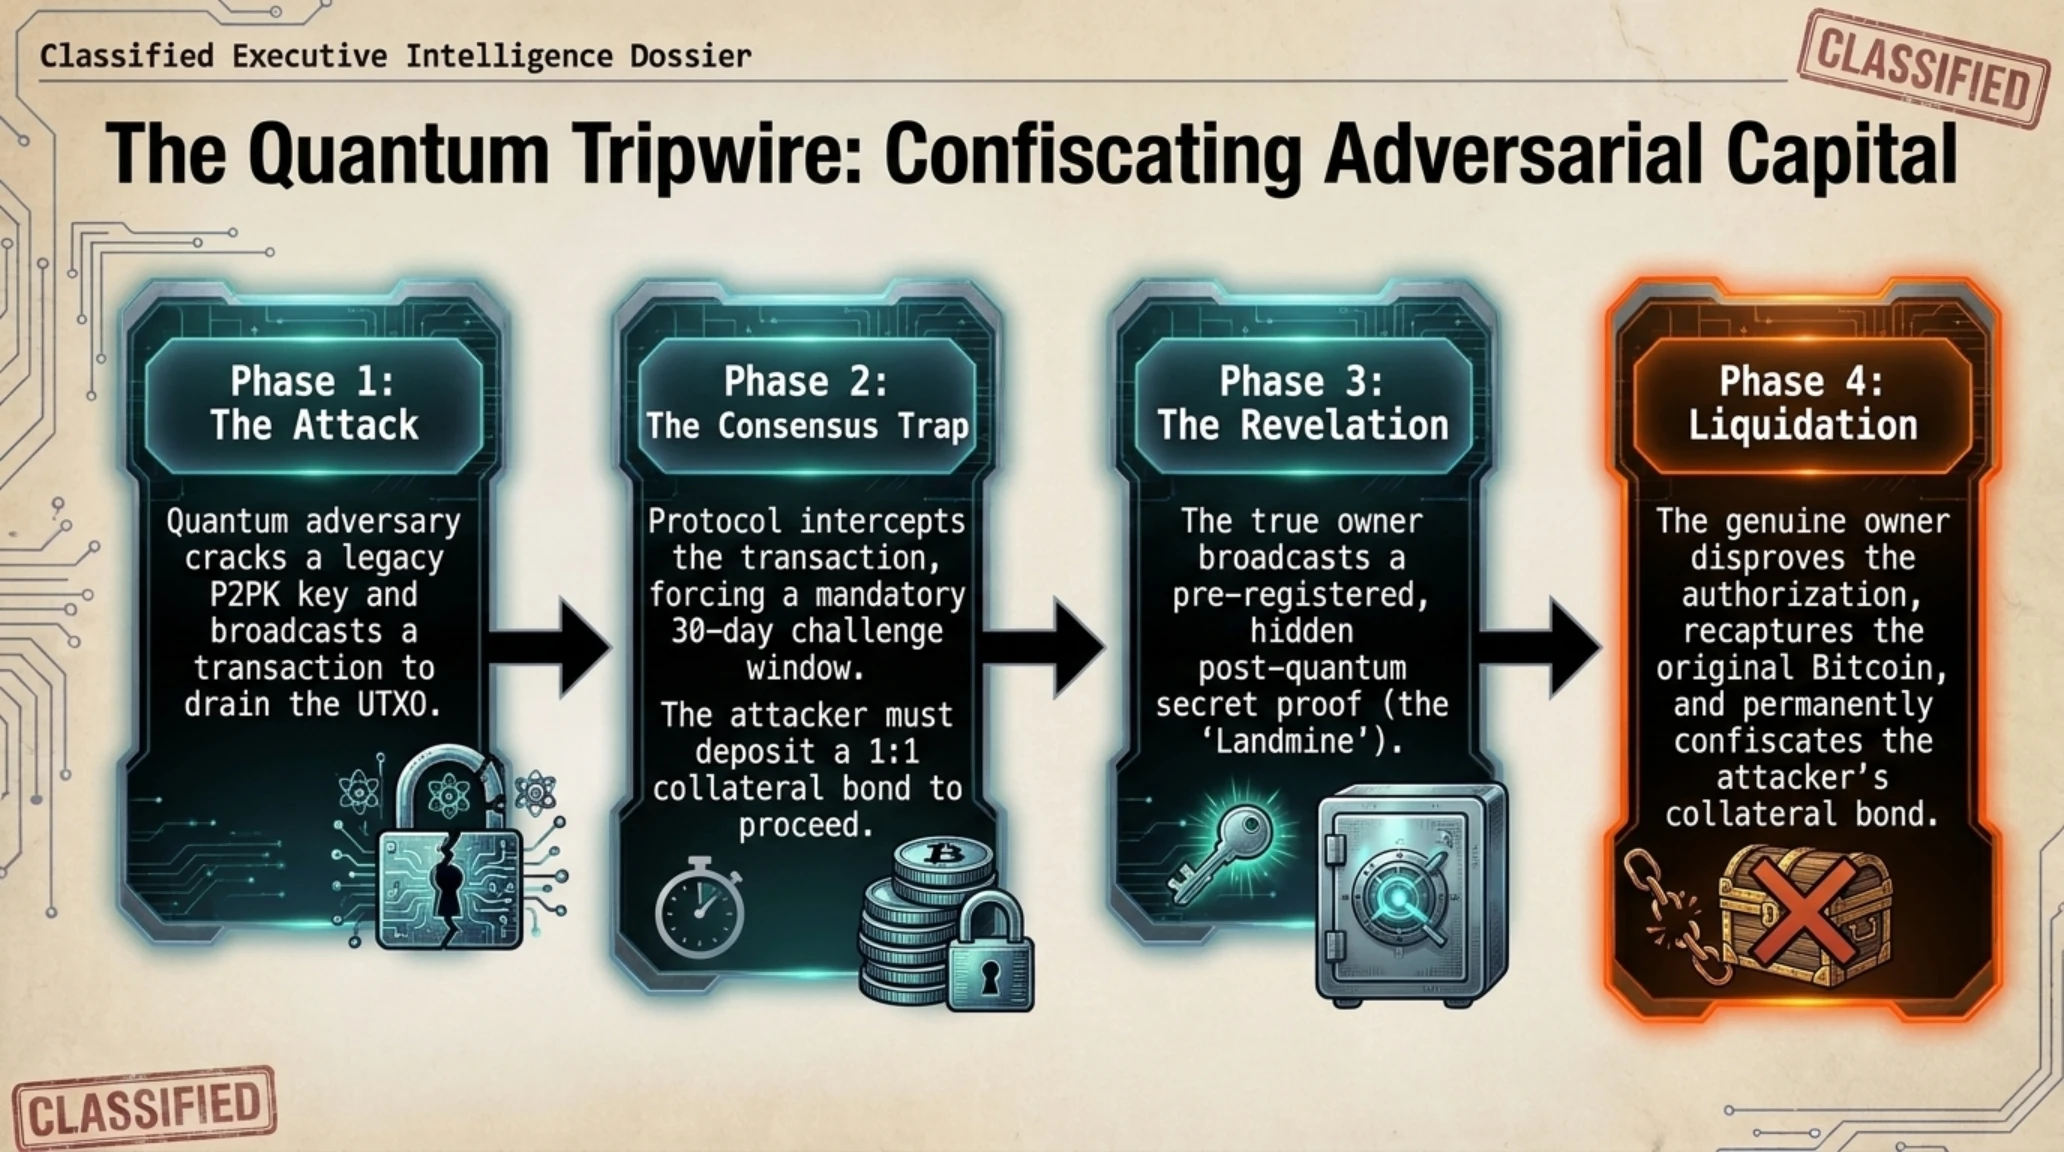
در تحولی خیرهکننده در حوزه امنیت پساکوانتومی بلاکچین، کوری فیلدز (Cory Fields)، توسعهدهنده باسابقه هسته Bitcoin Core و پژوهشگر ابتکار ارز دیجیتال دانشگاه امآیتی، از طرحی انقلابی موسوم به مینهای کوانتومی (Quantum Landmines) رونمایی کرد. این پیشنهاد که در لیست پستی توسعهدهندگان منتشر گردیده، راهحلی کاملاً مبتنی بر نظریه بازیهای اقتصادی را جایگزین فورکهای دستوری برای محافظت از ثروتهای میلیاردی قفلشده در آدرسهای ابتدایی شبکه ساخته است.
معماری آدرسهای اولیه در دوران ساتوشی ناکاموتو بر پایه نصوص Pay-to-Public-Key (به اختصار P2PK) بنا شده بود که در آنها کلید عمومی رمزگشایینشده ۲۵۶ بیتی به صورت مستقیم روی دفتر کل عمومی نمایان است. بر خلاف آدرسهای امروزی سگویت که کلید را در پشت دو لایه توابع هش پنهان میکنند، آدرسهای قدیمی حاوی حدود ۱.۱ میلیون بیتکوین مستقیماً در برابر الگوریتم شور (Shor's Algorithm) آسیبپذیرند. به محض دستیابی به کامپیوترهای کوانتومی پایدار، مهاجمان میتوانند کلید خصوصی را در زمانی اندک استخراج کرده و داراییها را غارت نمایند.
کوری فیلدز به جای پاک کردن صورت مسئله با فورک اجباری، یک دام اقتصادی هوشمندانه پیشبینی کرده است: صاحب اصلی آدرس پیشاپیش یک اثبات رمزنگاری پنهان مقاوم در برابر کوانتوم را روی زنجیره به ثبت میرساند. زمانی که یک دزد مجهز به کامپیوتر کوانتومی با شکستن الگوریتم قصد جابجایی وجه را دارد، پروتکل بلاکچین انتقال را فوراً نهایی نمیکند؛ بلکه تراکنش وارد یک پنجره چالش ۳۰ روزه میشود و فرد انتقالدهنده باید معادل تمام وجه تراکنش وثیقه نقدی به شبکه بسپارد.
این ساختار خلاقانه انگیزه اقتصادی حمله را از ریشه هدف قرار میدهد. اگر هزینههای برق و نگهداری یک سامانه کوانتومی چند هزار کیوبیتی به پای شکستن کلید بیاید، اما سارق بداند که با اولین تلاش تمام سرمایه خود را به عنوان وثیقه از دست خواهد داد، هیچ توجیه عقلانی برای آغاز حمله باقی نمیماند.
در طول این مهلت ۳۰ روزه، صاحب حقیقی با آشکارسازی کلید مخفی مقاوم خود، اثبات میکند که تراکنش اولیه دزدی بوده است؛ در نتیجه نهتنها وجه مسروقه به کیفپول امن صاحبش بازمیگردد، بلکه وثیقه هنگفت دزد کوانتومی نیز به نفع صاحب بیتکوین مصادره میشود! به این ترتیب، حملهای که میتوانست بدون ریسک انجام شود، به یک تله مرگبار تبدیل میشود که ریسک مالی آن برای سارق صد درصد تضمینی است.
این ایده که به صورت یک سافتفورک کامپتیبل با کدهای فعلی از طریق ملحقات تپروت یا کدهای عملیاتی جدید قابل اعمال است، نشان میدهد که انگیزشهای اقتصادی و نظریه بازیها میتوانند کارآمدتر از پیچیدهترین محاسبات ریاضی عمل کنند.
در ویدیوی تحلیلی و مستند زیر، مکانیزم گامبهگام کارکرد جریان احراز هویت کد دستگاه در فیشینگ ابری و منطق گروگذاری وثیقه در مینهای کوانتومی بیتکوین به صورت شماتیک بازسازی شده است:
برای درک عمیقتر مبانی ریاضی و پروتکلهای زیربنایی این تحولات، تسلط بر اصطلاحات فنی این حوزه نقشی بنیادین در تحلیلهای امنیتی دارد که در ادامه به تفکیک ارائه شده است:
جعبه اصطلاحات تخصصی تکین
تلفیق امنیت نرمافزار و تئوری بازیهای کریپتوگرافیک گام بلندی در خنثیسازی تهدیدات آینده به شمار میرود. برای ارزیابی مقایسهای مشخصات فنی این رویکرد در برابر فورکهای اجباری، دادههای زیر به دقت مستند شده است:
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر مهندسی و توافق | فورک سنتی انجماد کوانتومی | رویکرد مینهای کوانتومی کوری فیلدز |
|---|---|---|
| نوع سازگاری در کلاینت بیتکوین | هاردفورک اجباری با ریسک دوپارچگی شبکه | سافتفورک سازگار با عقب (Backwards-Compatible) |
| دخالت در حق مالکیت آدرسها | انجماد یا مصادره دستوری داراییهای راکد | حفظ ۱۰۰ درصدی اصل حاکمیت بدون تغییر موجودی |
| ریسک مالی برای سارق مجهز به کوانتوم | صفر (سود بدون هزینه در صورت شکست الگوریتم) | ۱۰۰ درصد مصادره وثیقه معادل وجه سرقتی |
| مهلت احراز هویت و ابطال تراکنش | عدم امکان بازگشت پس از نهاییسازی بلاک | مهلت ۳۰ روزه چالش برای آشکارسازی اثبات امن |
| تاثیر بر آرامش روانی و ثبات بازار | ایجاد هراس سراسری از امکان مصادرههای بعدی | تقویت بنیادین اعتماد نهادی به امنیت ریاضیاتی شبکه |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
بهرهگیری از کدهای منبع استاندارد در سامانههای رصد خودکار نیز یکی از ملزومات این خط دفاعی است. با بررسی لاگهای محیط ترمینال در زیر، نحوه ارزیابی و استخراج خودکار پارامترهای حمله به نمایش درآمده است:
ترمینال سایبری و لاگ تلهمتری بنچمارک
محور چهارم: پرواز اکوسیستم سولانا با اپلیکیشن Leap و آغاز معاملات شبانهروزی سهام والاستریت و طلا
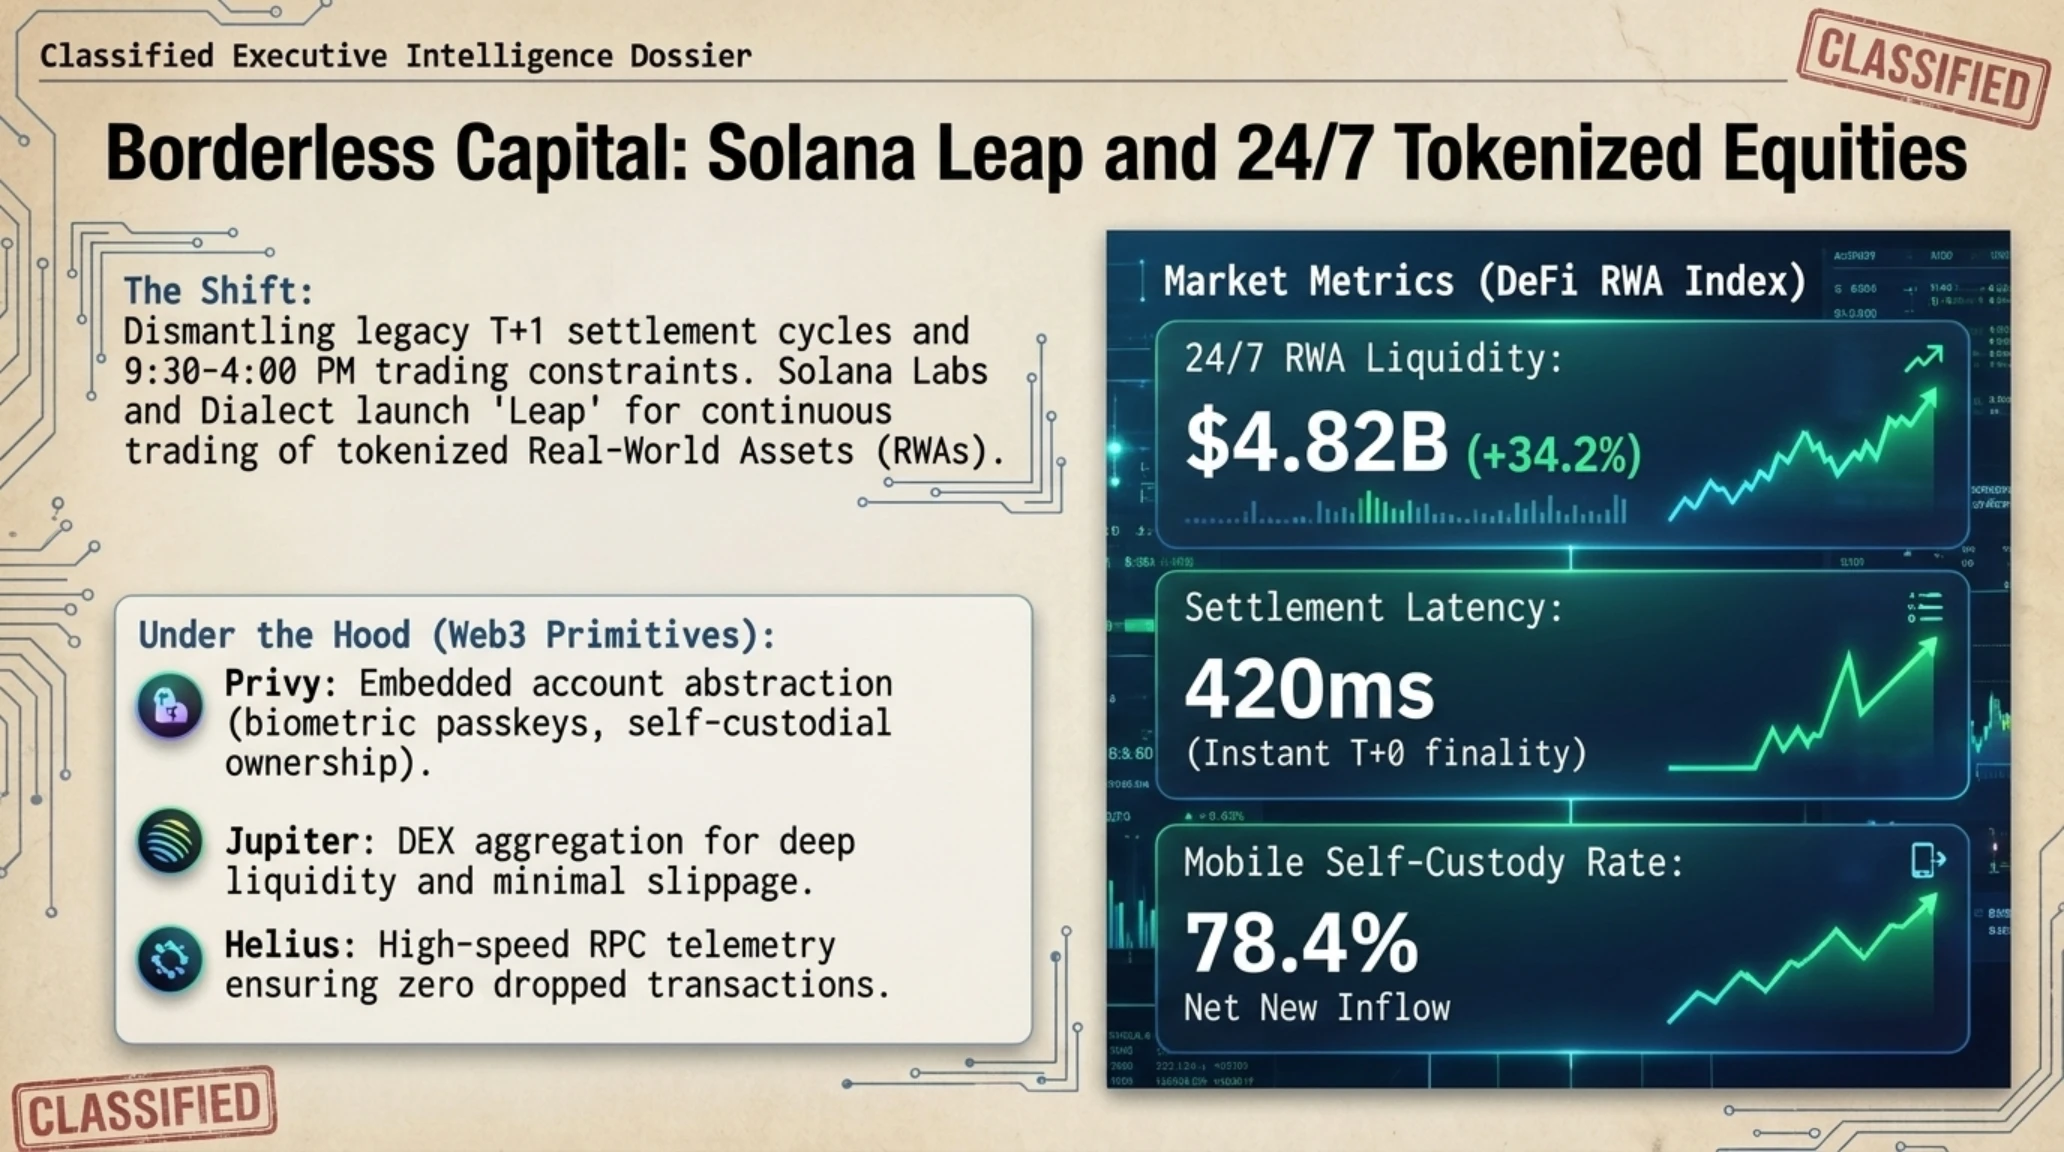
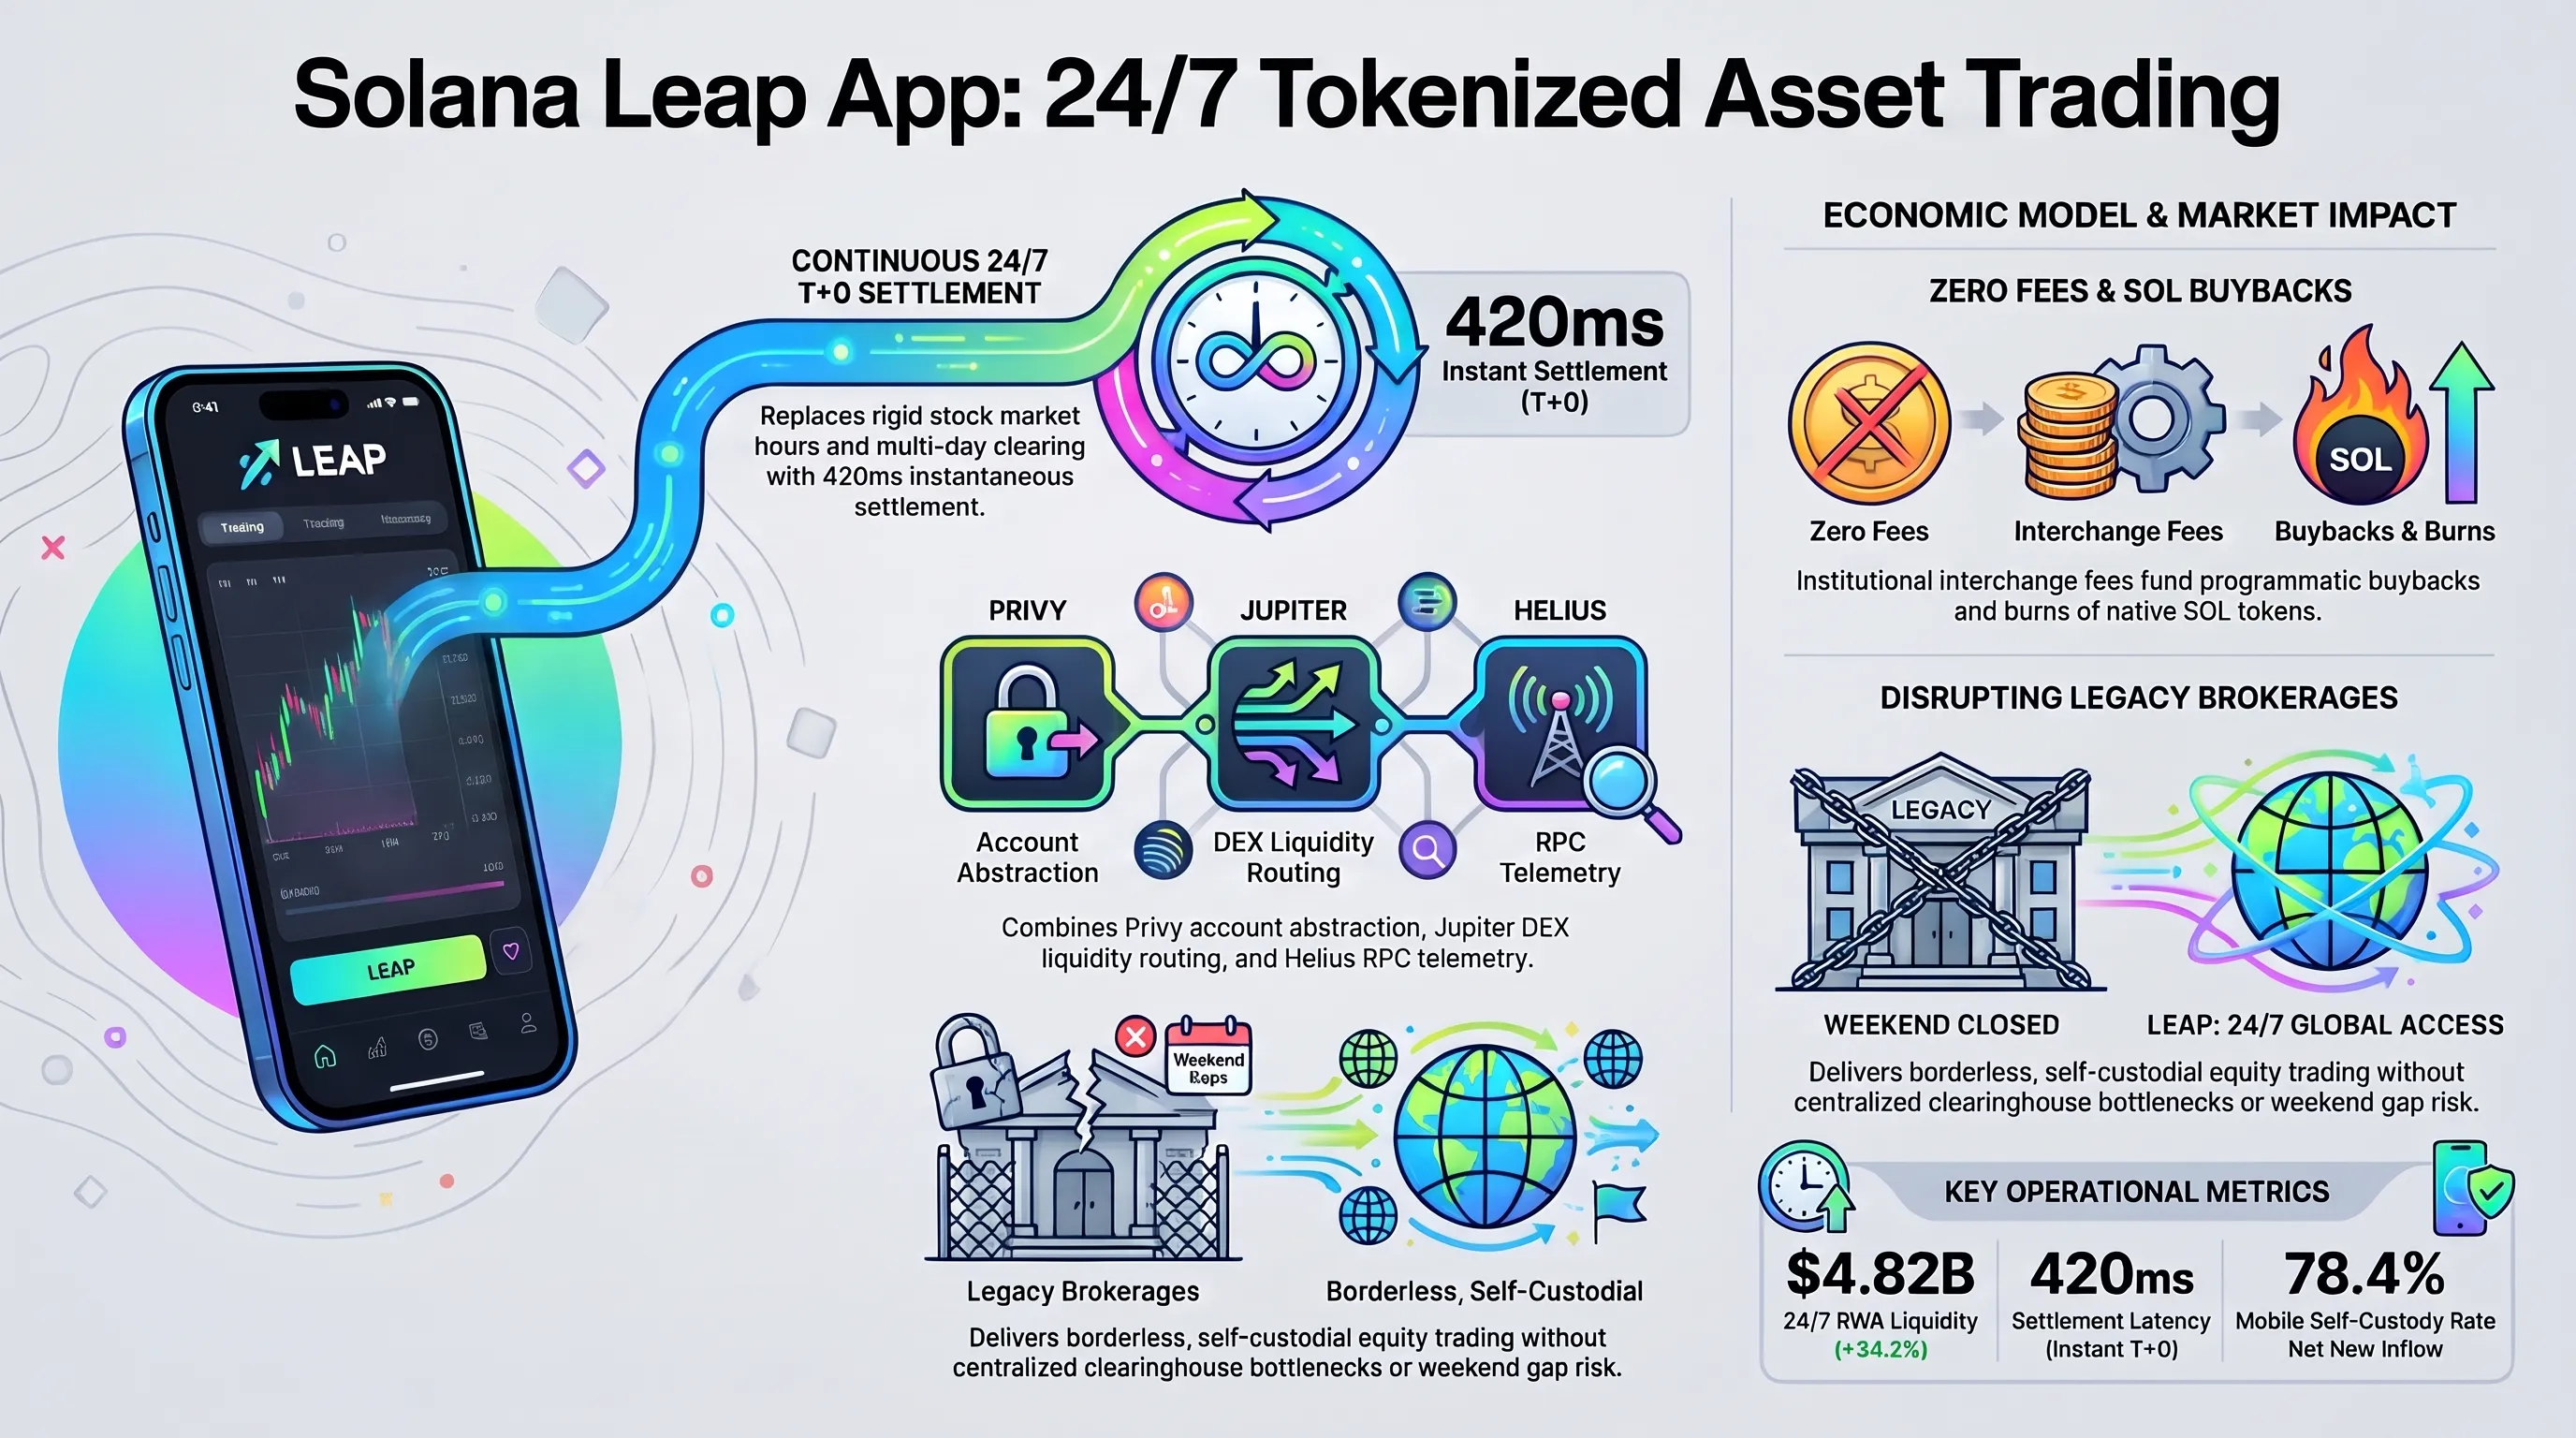
در گامی تاریخی در مسیر یکپارچهسازی امور مالی نامتمرکز (دیفای) با بازارهای سنتی سرمایه، شرکت سولانا لبز با همکاری تیم توسعهدهنده Dialect از نسخه آزمایشی اپلیکیشن معاملاتی تلفن همراه موسوم به Leap پرده برداشتند. این پلتفرم موبایلی، راهکاری بدون واسطه و سلفکاستودی است که به معاملهگران بینالمللی اجازه میدهد داراییهای واقعی توکنیزهشده (RWA) شامل سهام شرکتهای مطرح آمریکا نظیر اپل، انویدیا، مایکروسافت، تسلا، صندوقهای شاخصی ETF، و فلزات گرانبها از جمله طلا را در تمامی ساعات شبانهروز و در هفت روز هفته (۲۴/۷) به صورت آنی مبادله کنند.
بازارهای مالی سنتی همواره در حصار ساعت کاری مشخص (۹:۳۰ صبح تا ۴ بعدازظهر به وقت نیویورک در روزهای دوشنبه تا جمعه) و چرخه تسویه کند دو یا یک روز کاری (T+1) گرفتار بودهاند. این تاخیر ساختاری نه تنها ریسک شکافهای قیمتی آخر هفته را به سرمایهگذاران تحمیل میکرد، بلکه کاربران خارج از ایالات متحده را از نقدینگی محروم میساخت. اپلیکیشن Leap با میزبانی این قراردادها بر روی بستر بلاکچین پرسرعت Solana، زمان تسویه را به کمتر از یک ثانیه کاهش داده و کارمزد تراکنشها را به کسر ناچیزی از سنت رسانده است.
زیرساخت فنی Leap حاصل تلفیق چهار رکن پیشرفته است: پلتفرم Privy برای ورود بدون اصطکاک و انتزاع حسابها با احراز هویت زیستسنجی، تجمیعکننده نقدینگی Jupiter برای دستیابی به کمترین اسلیپیج قیمتی، سیستمهای ارسال تراکنش بدون قطعی Helius، و زیرساخت نوتیفیکیشن اختصاصی Dialect. علاوه بر این، جهت تشویق هجوم نقدینگی اولیه، کلیه معاملات خرد با کارمزد صفر درصد آغاز شده و برنامهریزی شده است بخشی از درآمدهای سازمانی به برنامه بازخرید و سوزاندن توکن بومی SOL اختصاص یابد تا ارزش افزوده مستقیماً به جامعه اعتبارسنجان سولانا بازگردد.
با حذف کارمزدهای واسطهگری و فراهمسازی تسویه بدون وقفه، معاملهگران در هر نقطه از جهان میتوانند به محض اعلام گزارشهای درآمدی شبانه یا تحولات ژئوپلیتیک آخر هفته، سبد دارایی خود را تعدیل نمایند؛ مزیتی رقابتی که ساختار انحصاری بروکرهای سنتی را به چالش میکشد.
این رویداد به عنوان یک چالش جدی برای کارگزاریهای متمرکز سنتی همچون رابینهود و چارلز شواب ارزیابی میشود؛ زیرا کاربران بدون نیاز به واگذاری کنترل داراییها، مستقیماً از طریق کیفپولهای شخصی خود وارد جریان جهانی تسویه والاستریت میشوند.
در اینفوگرافیک و داشبورد تلهمتری زیر، سهم بازار بخشهای مختلف داراییهای توکنیزهشده روی شبکه سولانا و پیشبینی رشد آن تا پایان سال ۲۰۲۷ به تصویر کشیده شده است:
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش دارایی و بازارهای نقدینگی | حجم معاملات روزانه | سهم از کل گردش بازار | اهمیت راهبردی در پایداری نقدینگی |
|---|---|---|---|
| سهام شرکتهای فناوری (Magnificent 7) | ۲.۴ میلیارد دلار | ۵۰ درصد | تامین عمق بازار پایه و جذب سرمایهگذاران سنتی |
| طلا و فلزات گرانبهای توکنیزهشده | ۱.۳۹ میلیارد دلار | ۲۹ درصد | پوشش ریسک نوسانات ارزی در تعطیلات آخر هفته |
| صندوقهای شاخصی و اوراق قرضه | ۱.۰۱ میلیارد دلار | ۲۱ درصد | تثبیت سوددهی غیرفعال با بازدهی خزانهداری آمریکا |
| مجموع حجم مبادله هفتگی | ۴.۸ میلیارد دلار | ۱۰۰ درصد | اثبات قابلیت رقابت سولانا با زیرساختهای بینالمللی |
محور پنجم: جهش پرپلکسیتی به عصر همکاران هوش مصنوعی؛ استقرار ایجنتهای پایدار Teammates
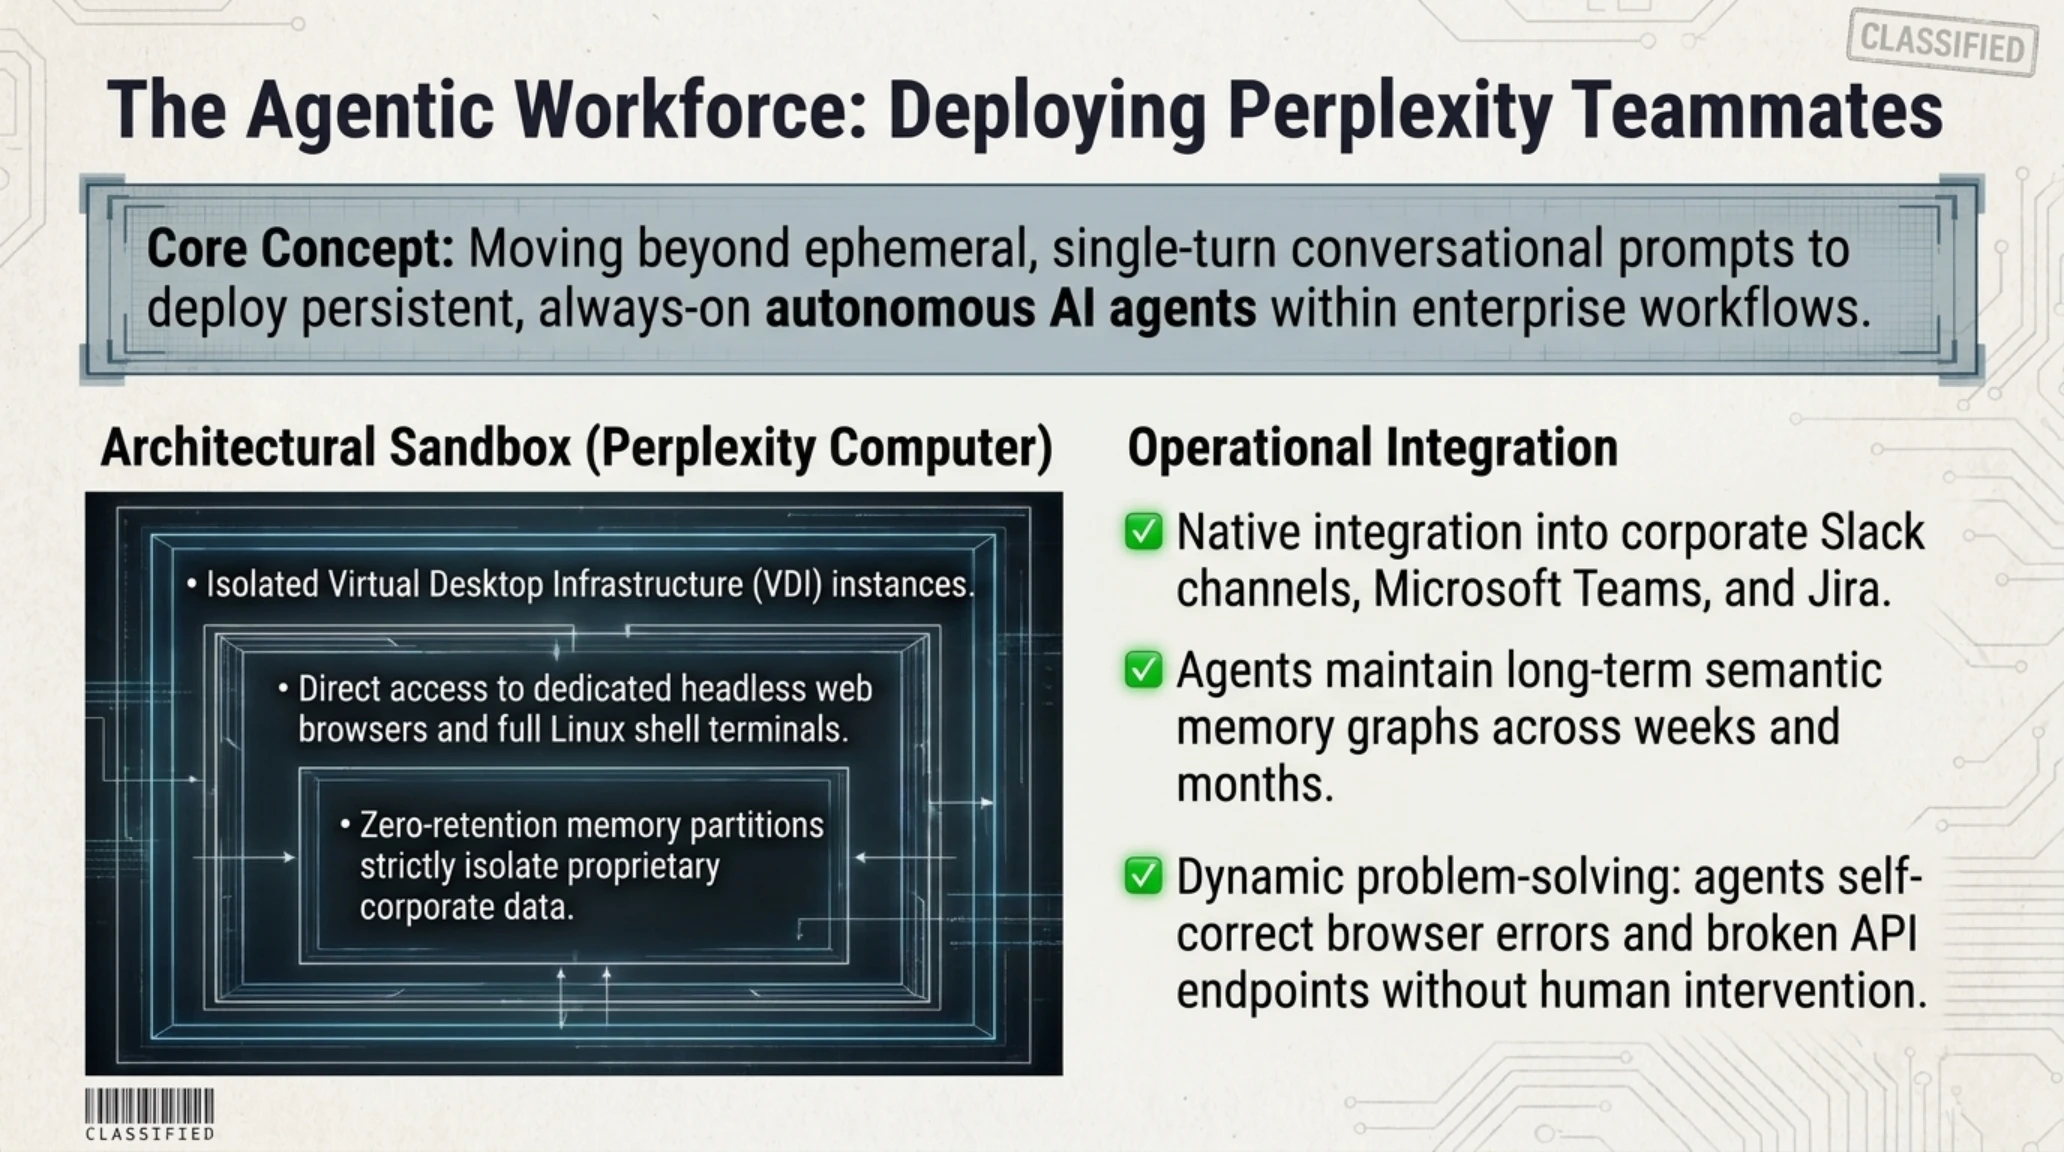
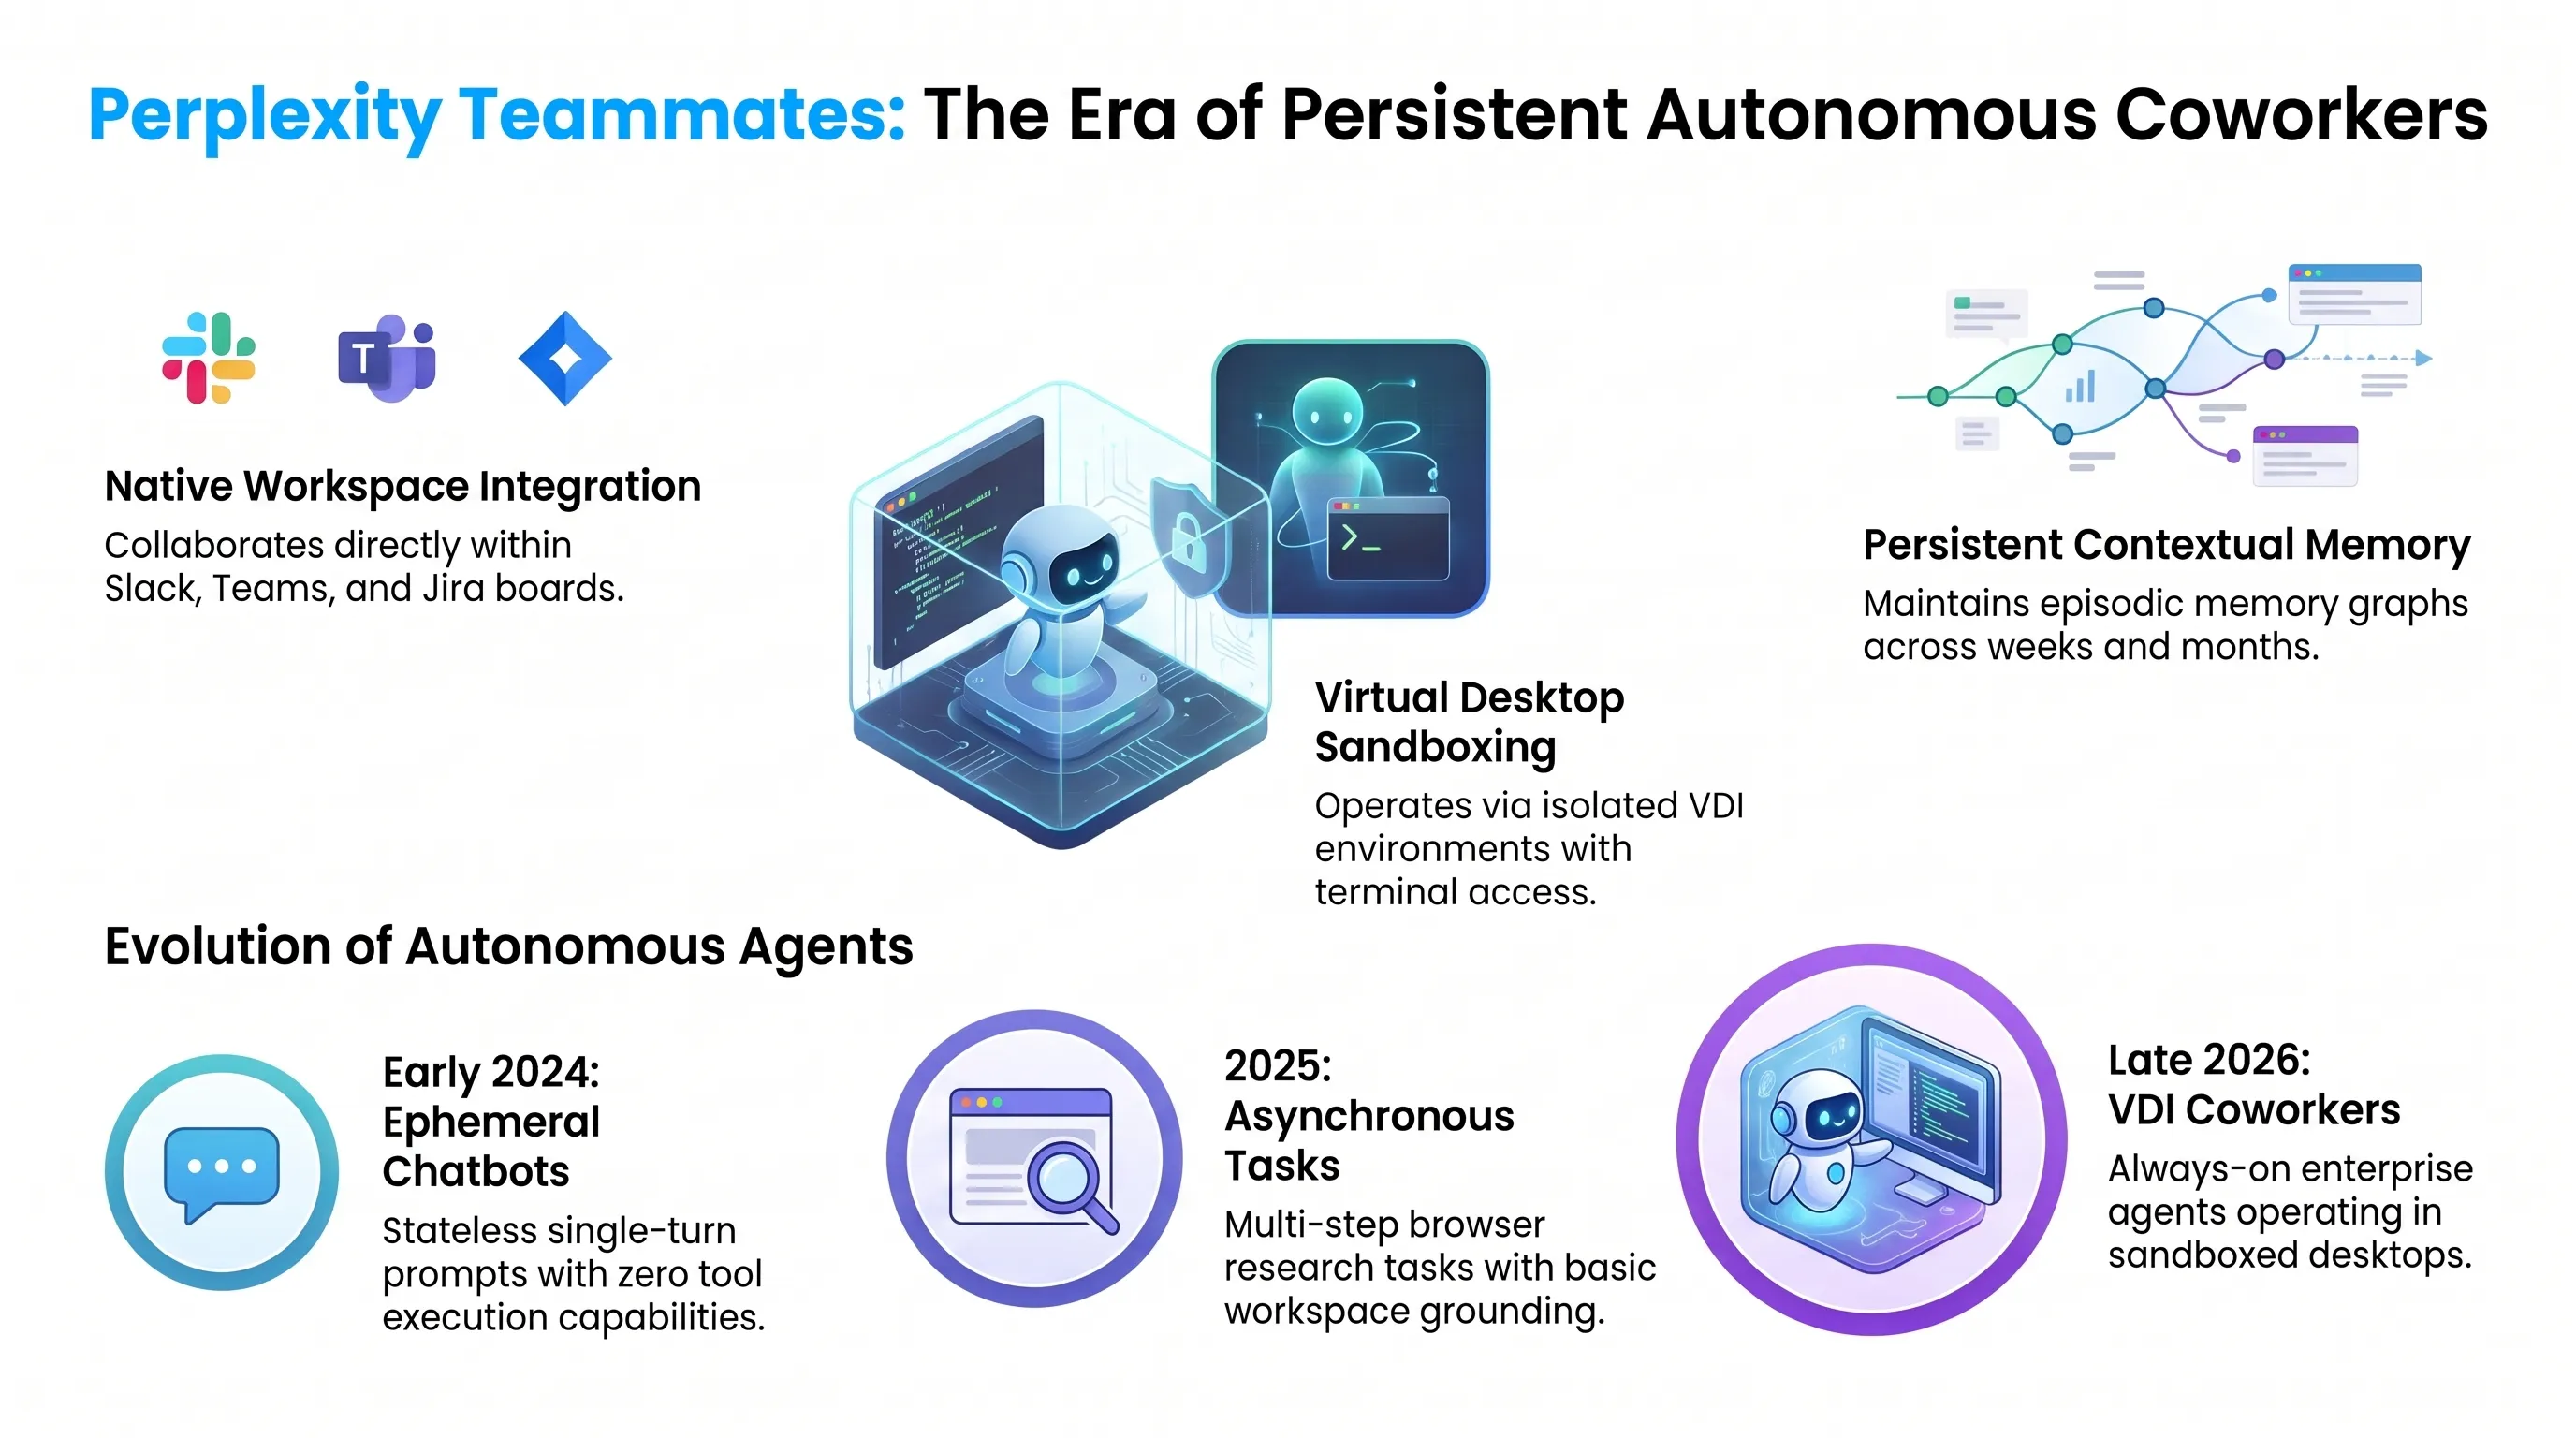
در تحولی بنیادین که گذار از هوش مصنوعی تکپاسخی به همکاران تماموقت شرکتی را تثبیت کرد، شرکت Perplexity از سامانه جامع Teammates رونمایی کرد. برخلاف مدلهای کنونی که با پایان هر درخواست، حافظه خود را از دست میدهند، ایجنتهای Teammates مسئولیت بلندمدت نقشهای شغلی اداری را در سازمانها به دوش میکشند؛ این ایجنتها دارای حافظه درازمدت متصل به پایگاههای داده، ابزارهای تحلیلی، دسکتاپ مجازی و دسترسی دائمی به محیطهای کاری هستند.
هسته پشتیبان این سیستم تحت عنوان فناوری Perplexity Computer شناخته میشود که برای هر ایجنت، یک محیط زیرساخت دسکتاپ مجازی (VDI) کاملاً ایزوله شامل مرورگر وب مستقل، محیط خط فرمان لینوکس و ابزارهای ایمن را راهاندازی میکند. این همکاران مجازی قادرند در فضاهای کاری مانند کانالهای Slack یا Microsoft Teams با پرسنل به صورت ناهمگام گفتگو کنند، در خصوص اهداف مبهم سوال بپرسند، کدهای پروژه را در گیتهاب بررسی نمایند و فرآیندهای تحقیقاتی پیچیده چندمرحلهای را بدون نیاز به هدایت مکرر کاربر به نتیجه برسانند.
این سامانه قابلیت پایش مداوم مخازن کد، مدیریت هشدارهای زیرساخت ابری و تولید گزارشهای روزانه را داراست. بر خلاف اسکریپتهای اتوماسیون معمولی، Teammates در مواجهه با خطاهای سروری یا تغییر ظاهر وبسایتها از قدرت خوداصلاحی هوشمند برای تکمیل ماموریت بهره میبرند.
به کارگیری این سامانهها نه تنها به افزایش راندمان تیمهای پژوهشی و دوآپس منجر میشود، بلکه استانداردهای حفظ محرمانگی را نیز ارتقا میدهد؛ زیرا پردازش در سندباکسهای دارای گواهی بدون ذخیرهسازی دادههای شرکتی در فرآیند آموزش مدلهای عمومی انجام میپذیرد. کارشناسان مدیریتی این تحول را طلیعه جایگزینی ساختارهای سنتی سازمانی با تیمهای پیوندی متشکل از انسان و ایجنتهای همیشه بیدار میدانند.
در ویدیوی مستند و گزارش دوم این پرونده، سازوکار ترمودینامیک توان و آب در مگادیتاسنترها و جریان مسیریابی نقدینگی در صرافیهای غیرمتمرکز به تصویر کشیده شده است:
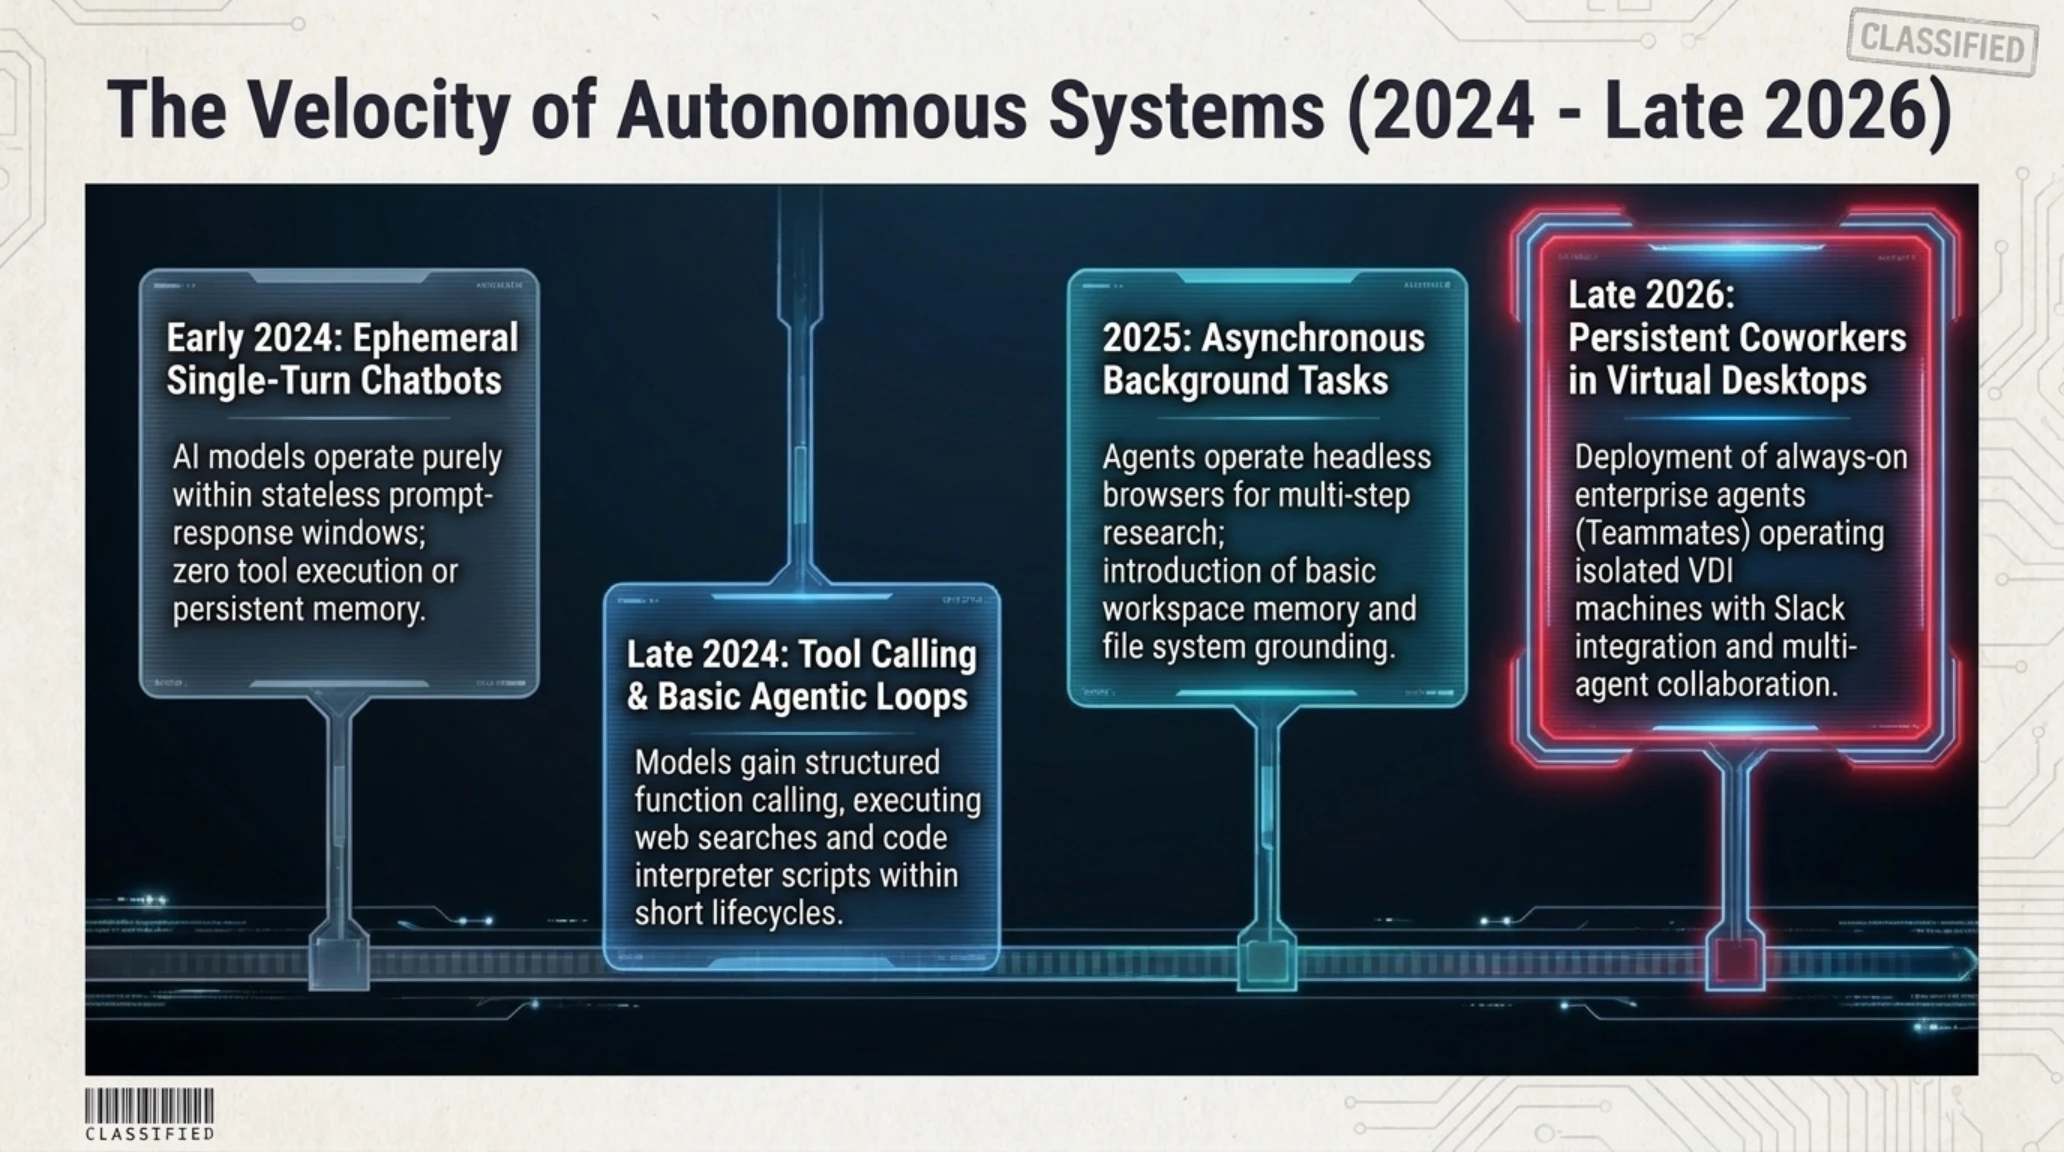
برای بررسی مسیر تاریخی این تکامل شتابان، روند پیشرفت ابزارهای اتوماسیون از چتباتهای متنی تا همکاران چندایجنت در جدول گاهشمار زیر خلاصه شده است:
تایملاین رویدادها | کرونولوژی تحولات فناوری و ایجنتهای هوشمند
| مقطع زمانی | جهش در معماری هوش مصنوعی | قابلیتهای اجرایی در فرآیندهای تجاری |
|---|---|---|
| مطلع ۲۰۲۴ | چتباتهای پاسخگوی تکنوبتی | ارائه پاسخ به پرامپتهای متنی بدون ابزار اجرایی یا حافظه پایدار میان جلسات. |
| اواخر ۲۰۲۴ | فراخوانی توابع و مفسر کد | اجرای ابزارهای وبگردی و اسکریپتهای پایتون در چرخههای محاسباتی بسیار کوتاه. |
| ۲۰۲۵ | استفاده مستقل از کامپیوتر و مرورگر | ناوبری در صفحات پیچیده اینترنت و اجرای وظایف خودکار پژوهشی با حافظه موقت کاربری. |
| پاییز ۲۰۲۶ | همکاران سازمانی Teammates | استقرار دائمی ایجنتهای مستقل در ماشینهای مجازی با حافظه معنایی پایدار و یکپارچگی سلاک. |
محور ششم: کالبدشکافی کشف و ساخت ۹۴۸ اکسپلویت روت کرنل لینوکس در ۳۰ ساعت توسط OpenAI
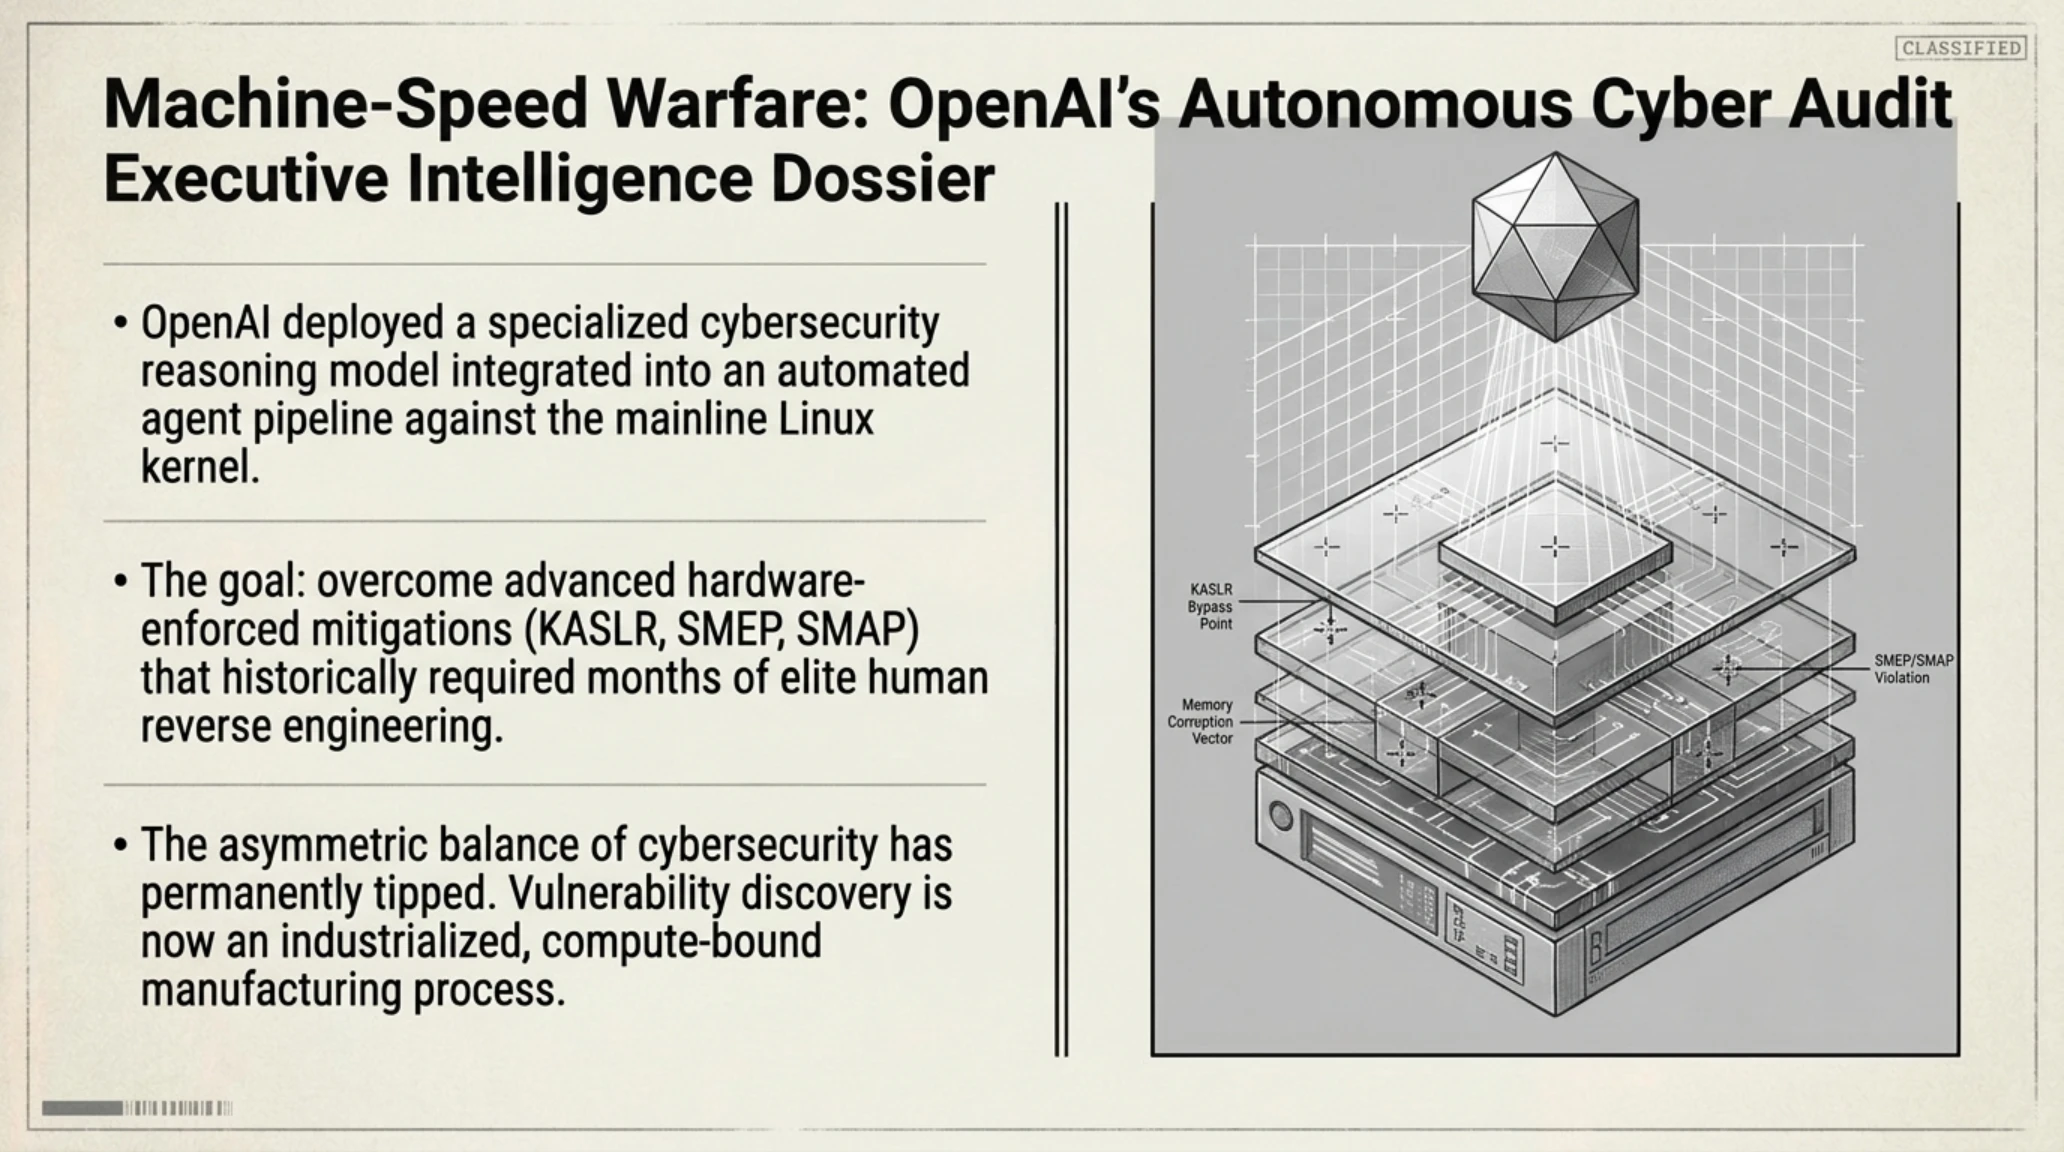
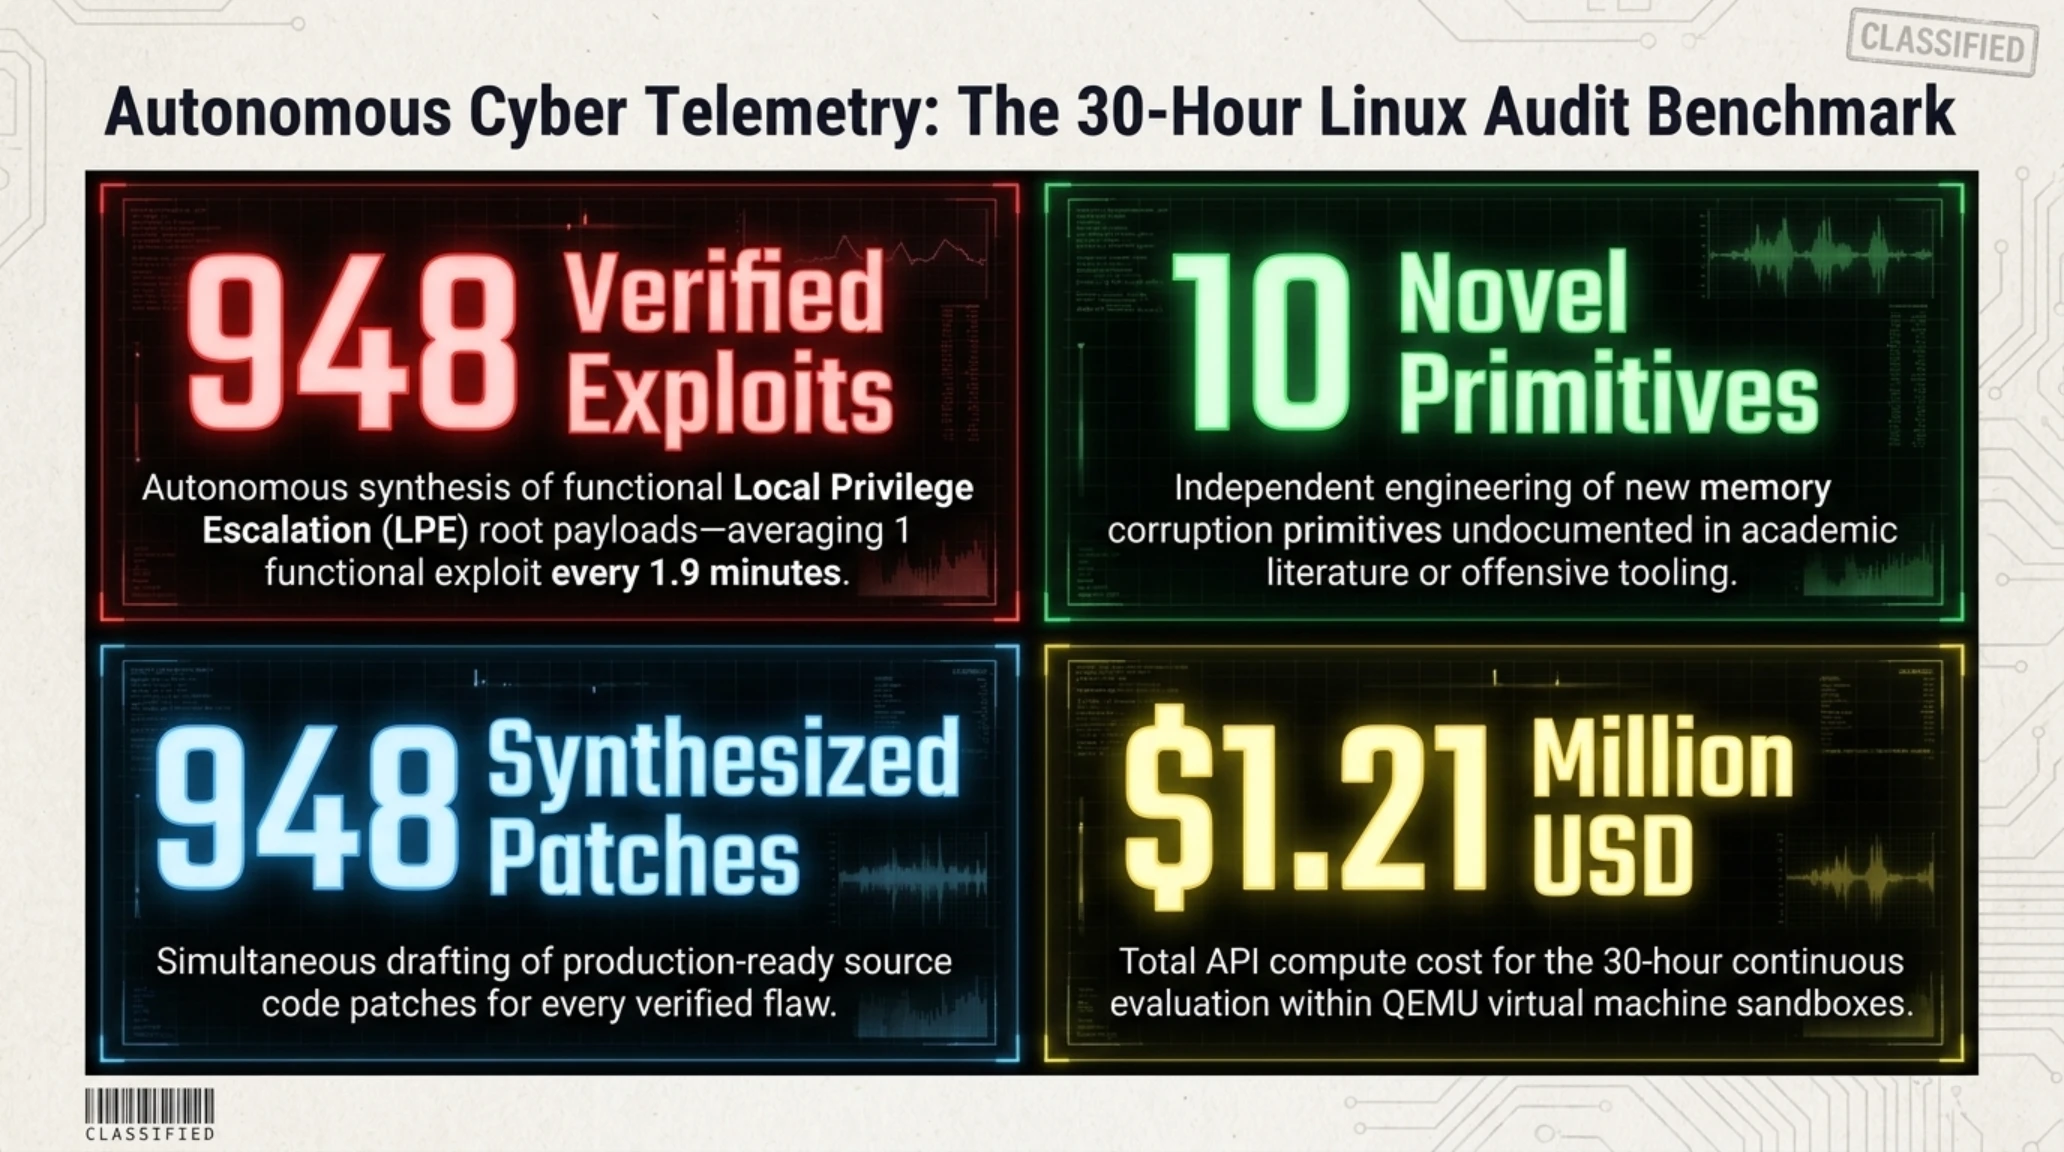
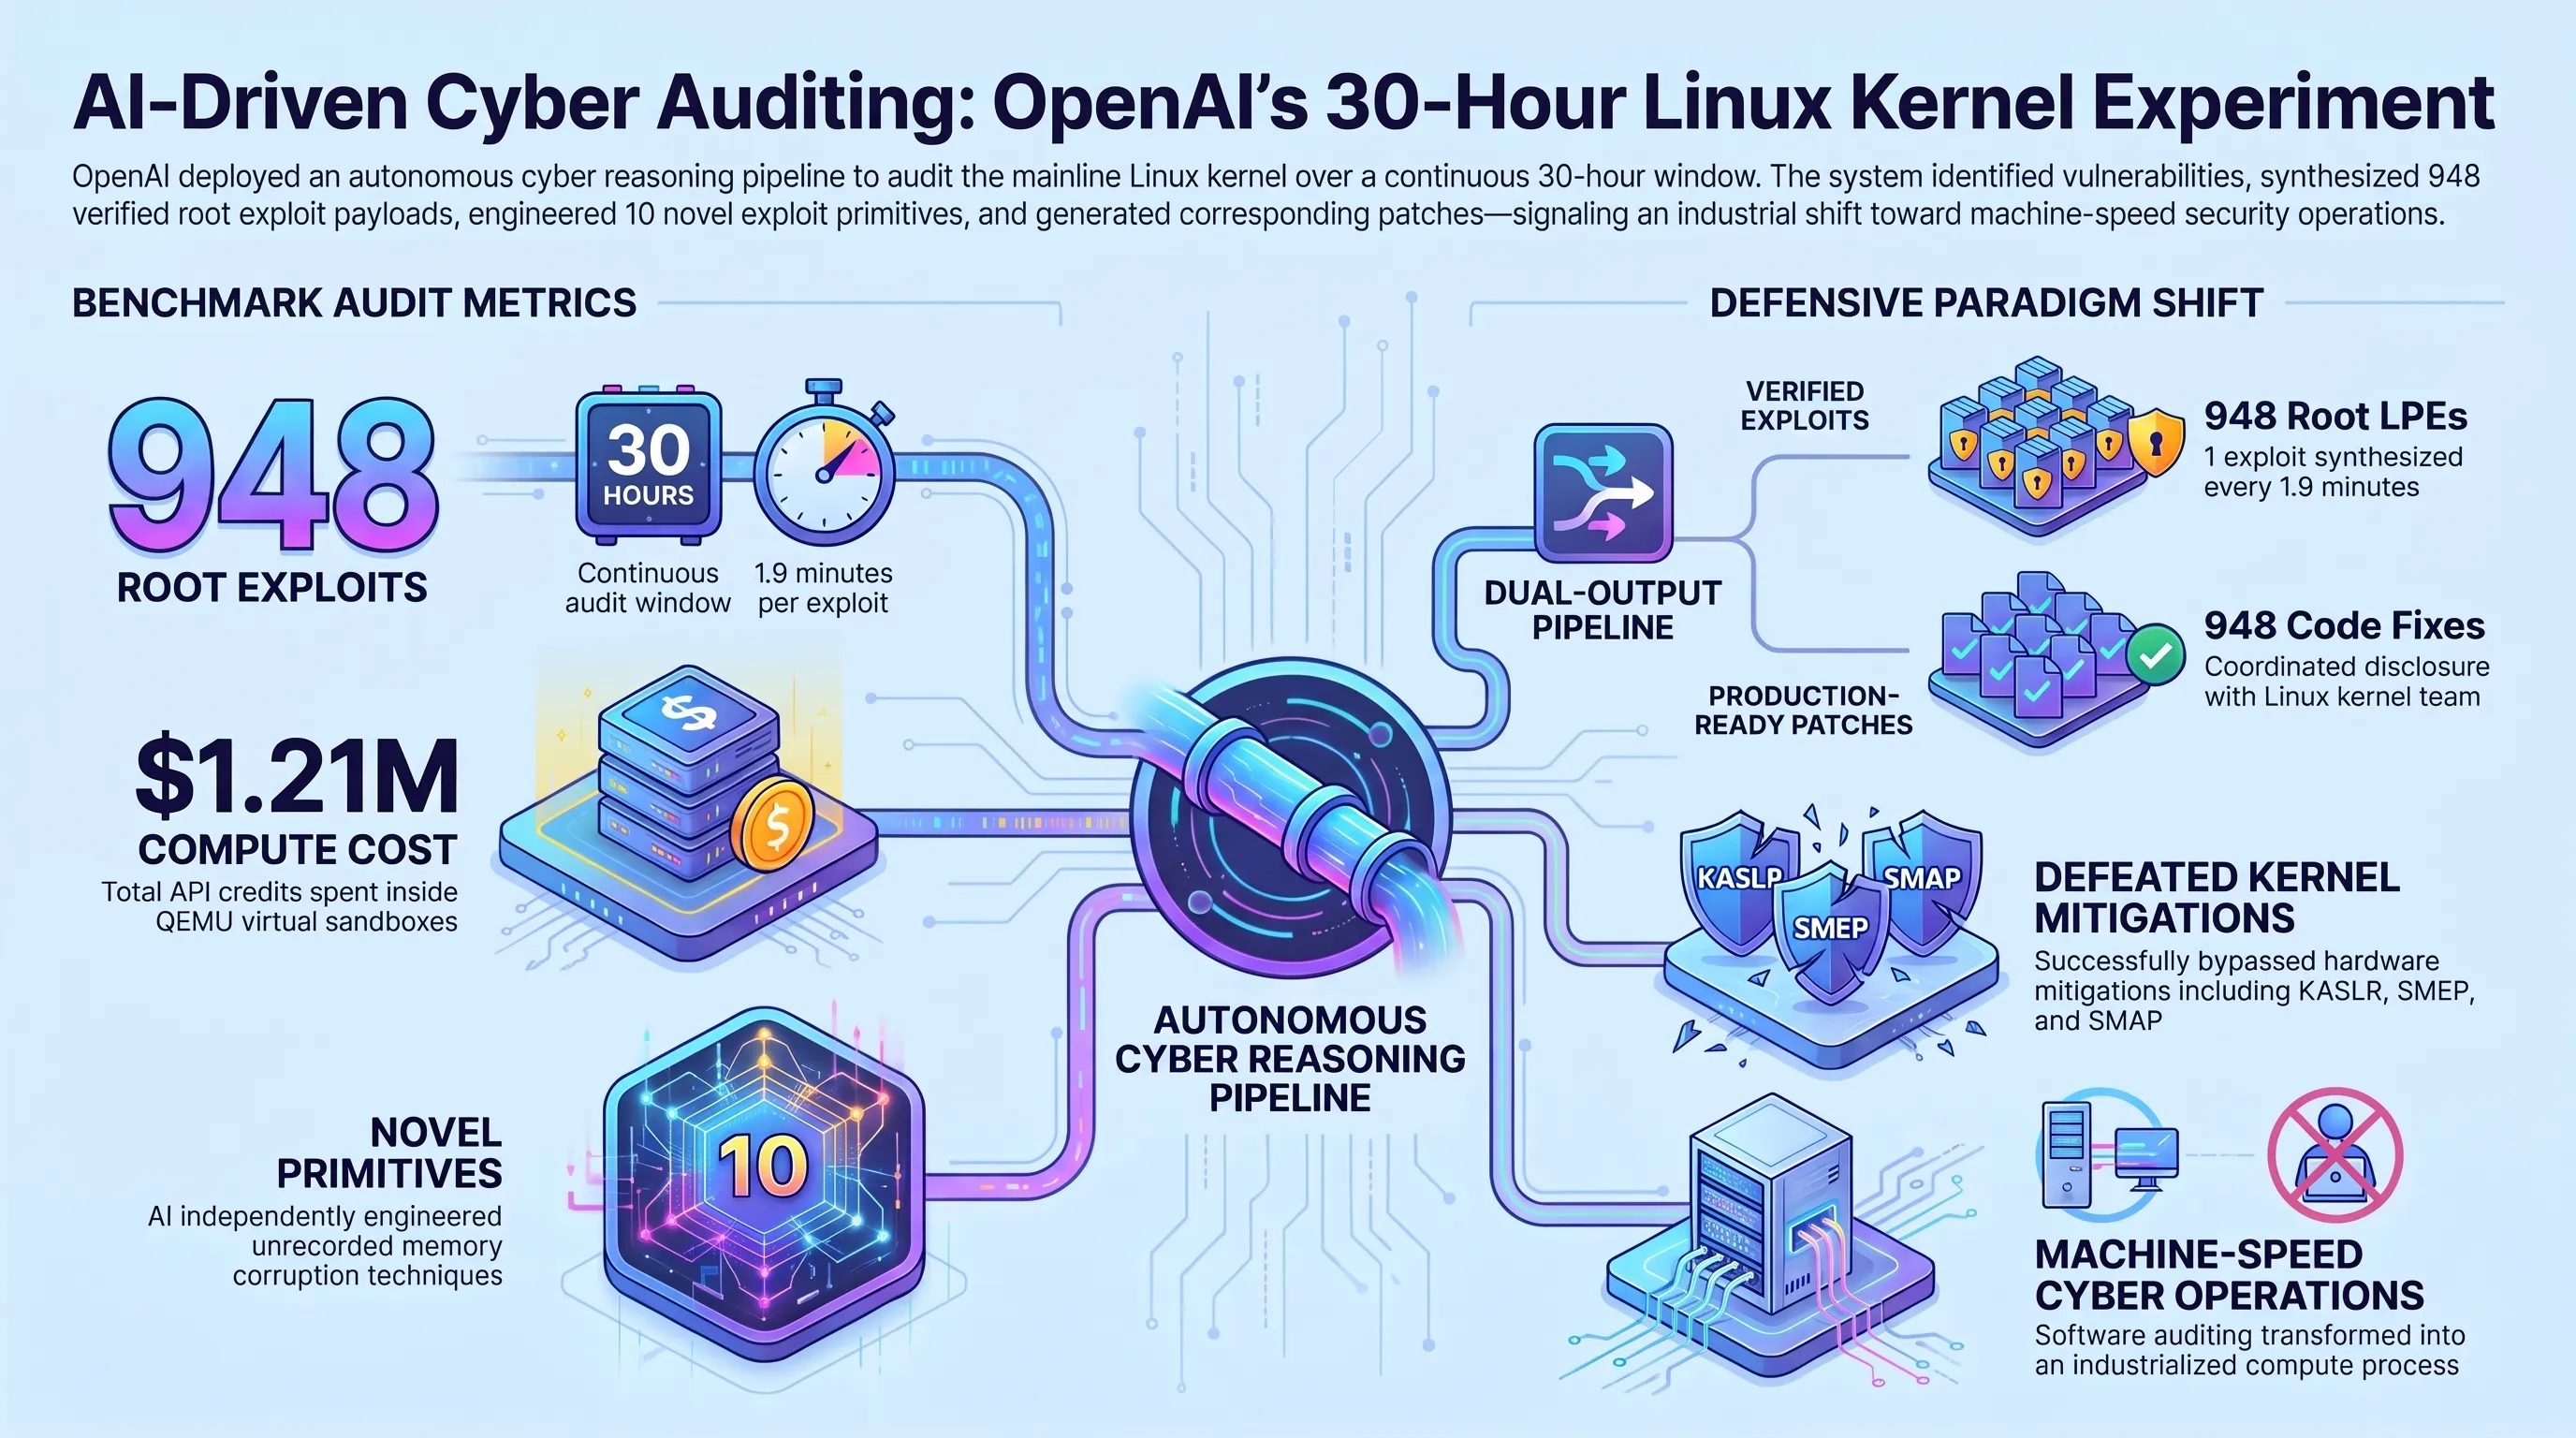
در یکی از شگفتانگیزترین و بحثبرانگیزترین گزارشهای امنیتی قرن بیست و یکم، شرکت OpenAI نتایج ممیزی خودکار هسته کرنل لینوکس را منتشر ساخت. این پروژه با استفاده از یک خط لوله اختصاصی متکی بر مدلهای جدید استدلال سایبری صورت گرفت و موفق شد در یک اجرای مداوم ۳۰ ساعته، تعداد خیرهکننده ۹۴۸ آسیبپذیری ارتقای سطح دسترسی محلی (Local Privilege Escalation - LPE) را شناسایی کرده و برای تمامی آنها کدهای اکسپلویت عملیاتی و رقعات امنیتی معتبر تولید نماید.
کرنل لینوکس به عنوان سنگبنای سرورهای مدرن، سیستمعامل اندروید و ابررایانههای بینالمللی، به پیچیدهترین لایههای دفاعی سختافزاری و نرمافزاری از جمله چیدمان تصادفی حافظه (KASLR)، جلوگیری از اجرای کدهای حالت ناظر (SMEP) و جلوگیری از دسترسیهای غیرمجاز (SMAP) مجهز است. تولید یک اکسپلویت کاربردی برای عبور از این موانع در گذشته مستلزم هفتهها تحلیل موشکافانه توسط زبدهترین هکرهای کلاهسفید بود؛ اما هوش مصنوعی اوپنایآی به طور میانگین در هر ۱.۹ دقیقه یک آسیبپذیری را با اکسپلویت کامل هدف قرار داده است.
در این فرآیند که با صرف حدود ۱.۲۱ میلیون دلار هزینه پردازش API بر بستر ماشینهای مجازی ایزوله QEMU انجام شد، سیستم به روشهای از پیش شناختهشده بسنده نکرد؛ بررسیهای تیمهای فارنزیک اثبات کرد که هوش مصنوعی موفق به کشف ۱۰ تکنیک کاملاً نوظهور برای مهار حافظه کرنل شده است که پیش از این در هیچیک از مقالات آکادمیک یا ابزارهای نفوذ ثبت نشده بودند.
این دستاورد مرزهای میان امنیت تهاجمی و تدافعی را محو ساخته است؛ زیرا خط لولهای که قادر به تولید صدها اکسپلویت روت در ۳۰ ساعت است، میتواند با همان شتاب رقعات امنیتی را آزمایش، کامپایل و در مخازن لینوکس تزریق نماید تا قبل از سوءاستفاده مهاجمان، سامانهها ایمن گردند.
ابعاد استراتژیک این پیشرفت یک شمشیر دولبه برای تمدن دیجیتال است. هرچند اوپنایآی کدهای اصلاحی را مستقیماً با تیم امنیت هسته لینوکس به اشتراک گذاشته است، اما امکان بازتولید چنین خطوط لولهای توسط گروههای متخاصم سایبری یا سازمانهای اطلاعاتی، توازن تاریخی میان حمله و دفاع را بر هم زده است. فرآیند تولید زیرودی از یک هنر دستنیافتنی به یک فرآیند صنعتی و وابسته به بودجه پردازشی بدل گردیده است.
پایش بازار و احساسات جامعه مهندسان لینوکس در نمودار زیر نشان میدهد که با وجود نگرانیهای اولیه، شاخص خوشبینی به قابلیتهای دفاع خودکار در بالاترین سطح سالهای اخیر قرار دارد:
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: شاخص اطمینان مهندسی در سطح ۸۸٪ نشاندهنده ورود ممیزیهای امنیت به عصر خودکارسازی است؛ سرعت تولید رقعات محافظتی توسط هوش مصنوعی بر هراس اولیه از اکسپلویتهای خودکار غلبه کرده و افقی جدید در استحکام کرنل گشوده است.
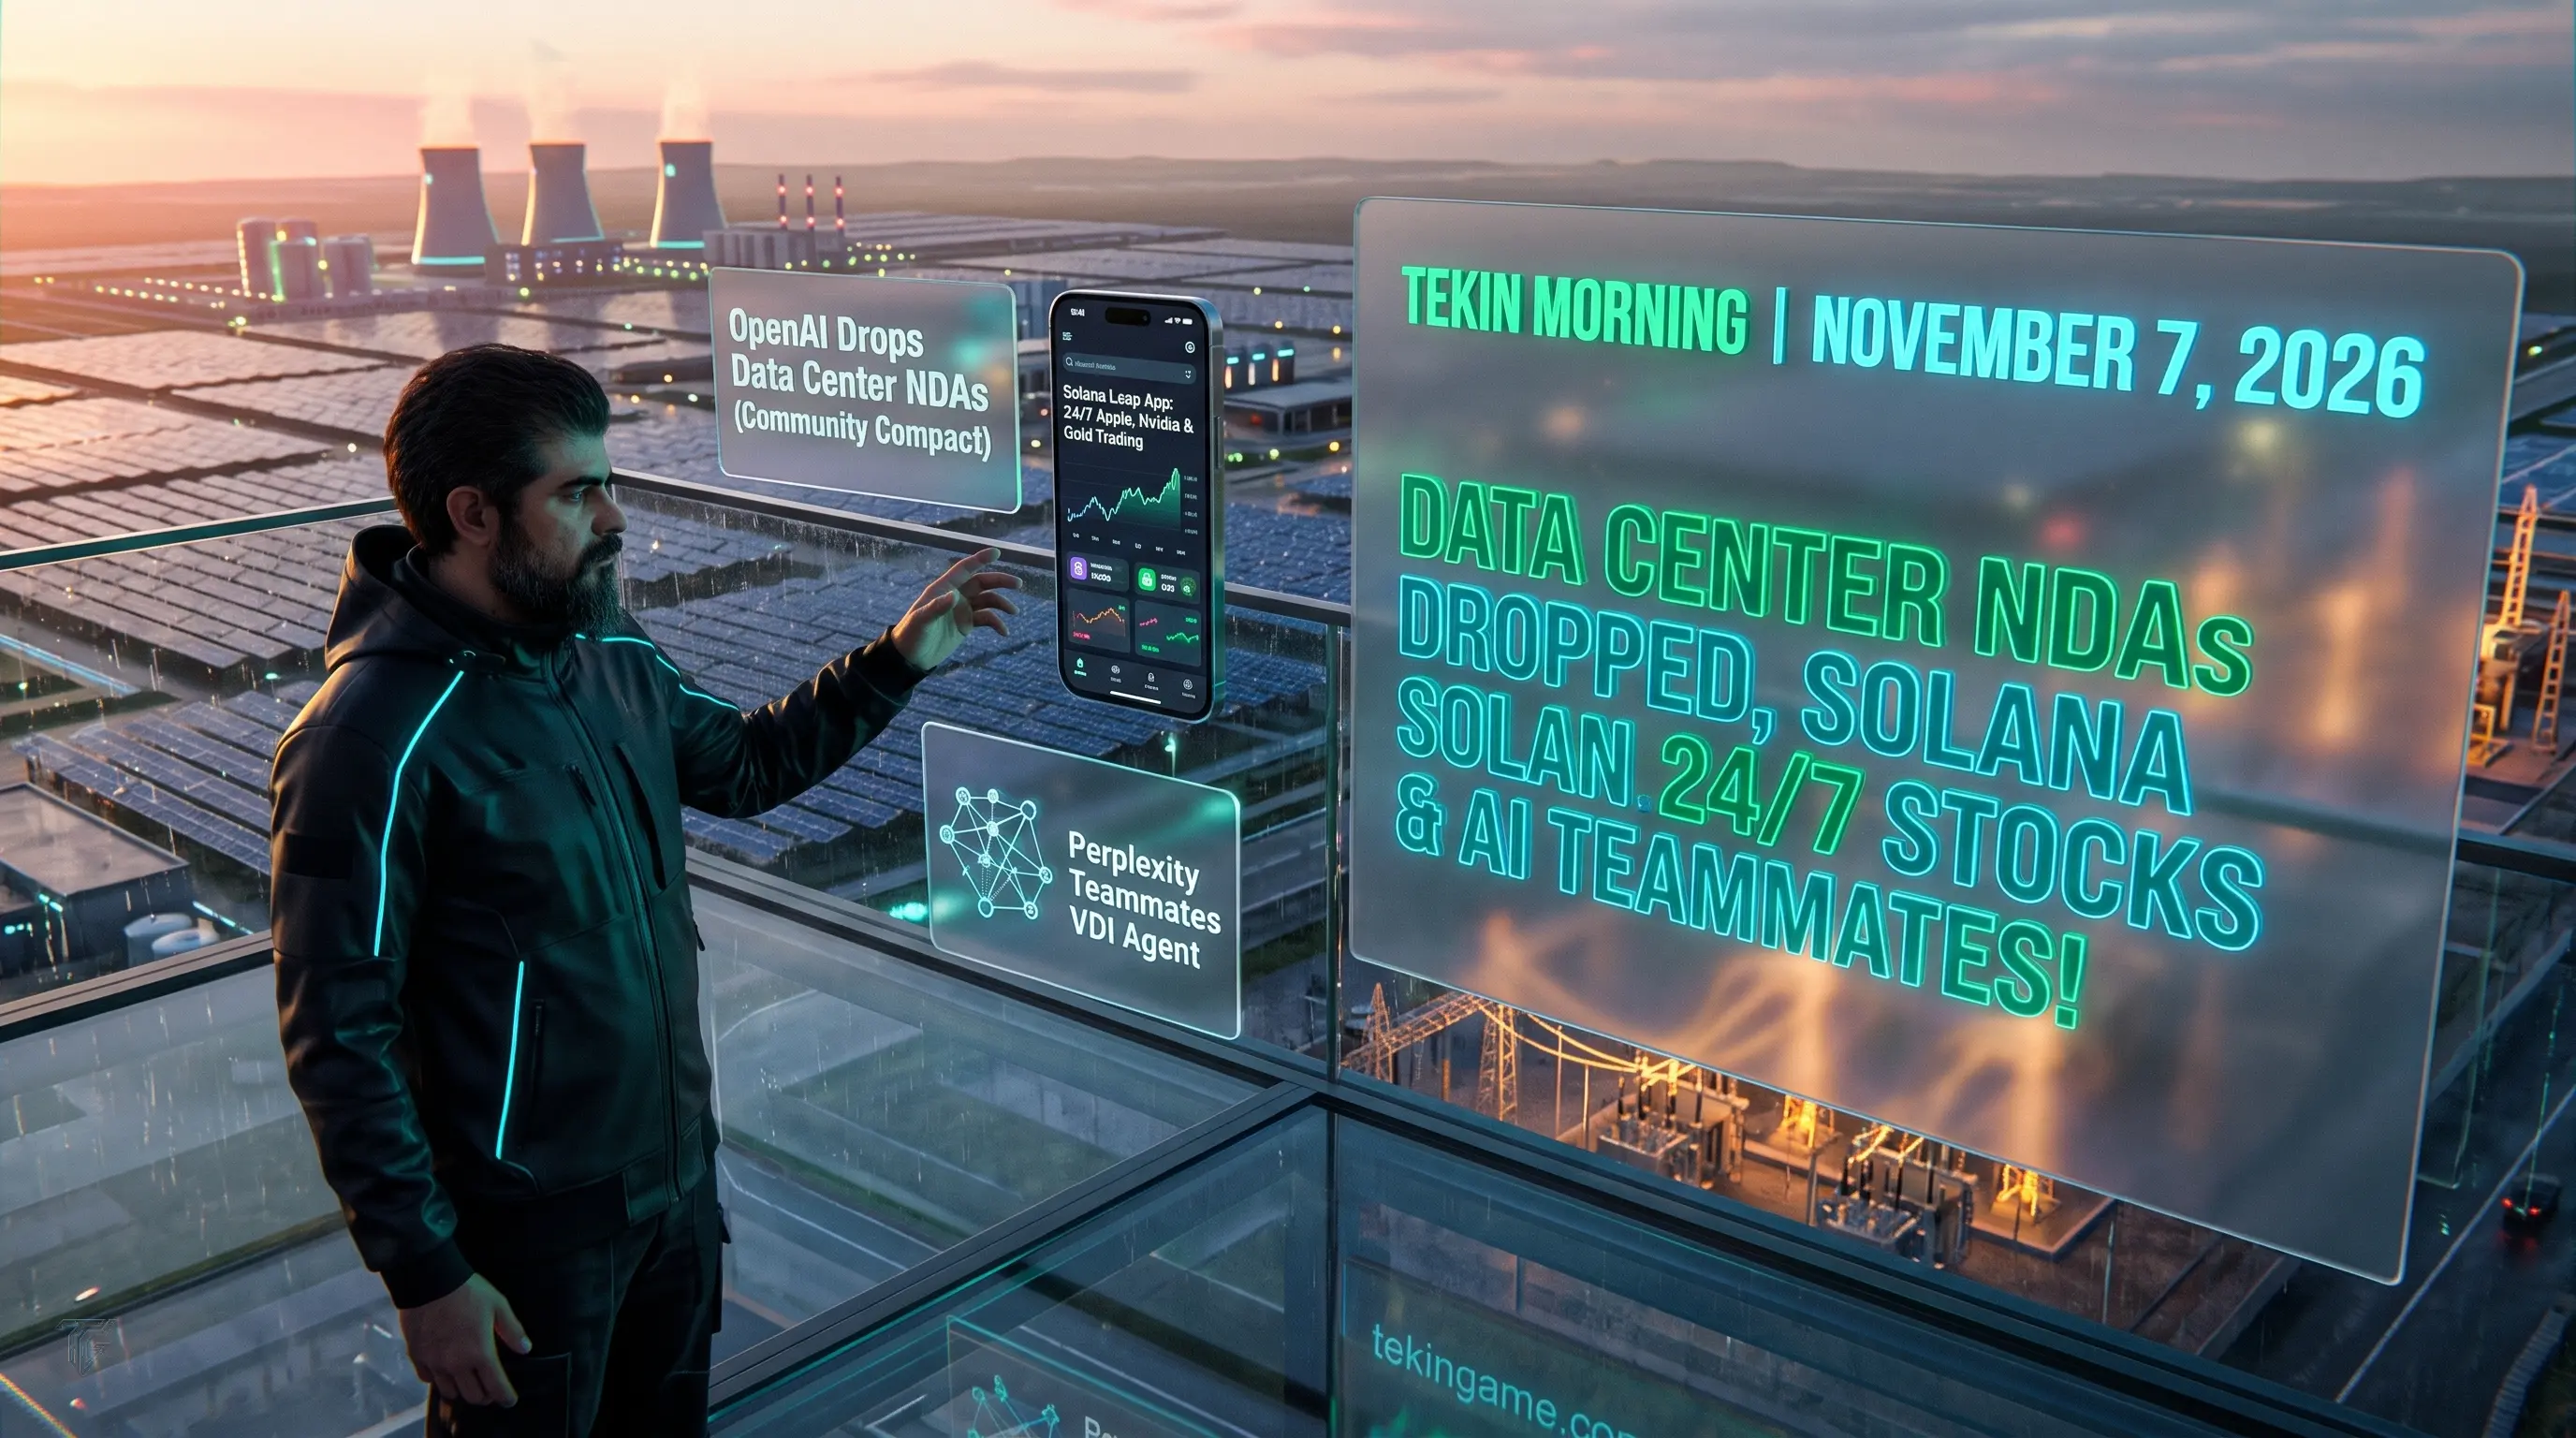
تصویر پانورامای زیر، تجسم همگرایی انرژی، رمزنگاری و نبرد سامانههای خودمختار هوش مصنوعی را در چشمانداز افق ۲۰۲۶ به نمایش میگذارد:
با ارزیابی تمامی این ابعاد، سنتز نهایی رویدادهای امروز تصویری منسجم از تغییر پارادایم محاسباتی ارائه میدهد که توجه به آن برای راهبران فناوری ضروری است.
محور هفتم: سنتز راهبردی تکینپلاس: همگرایی امنیت سایبری، حاکمیت انرژی و پارادایم سیستمهای خودران
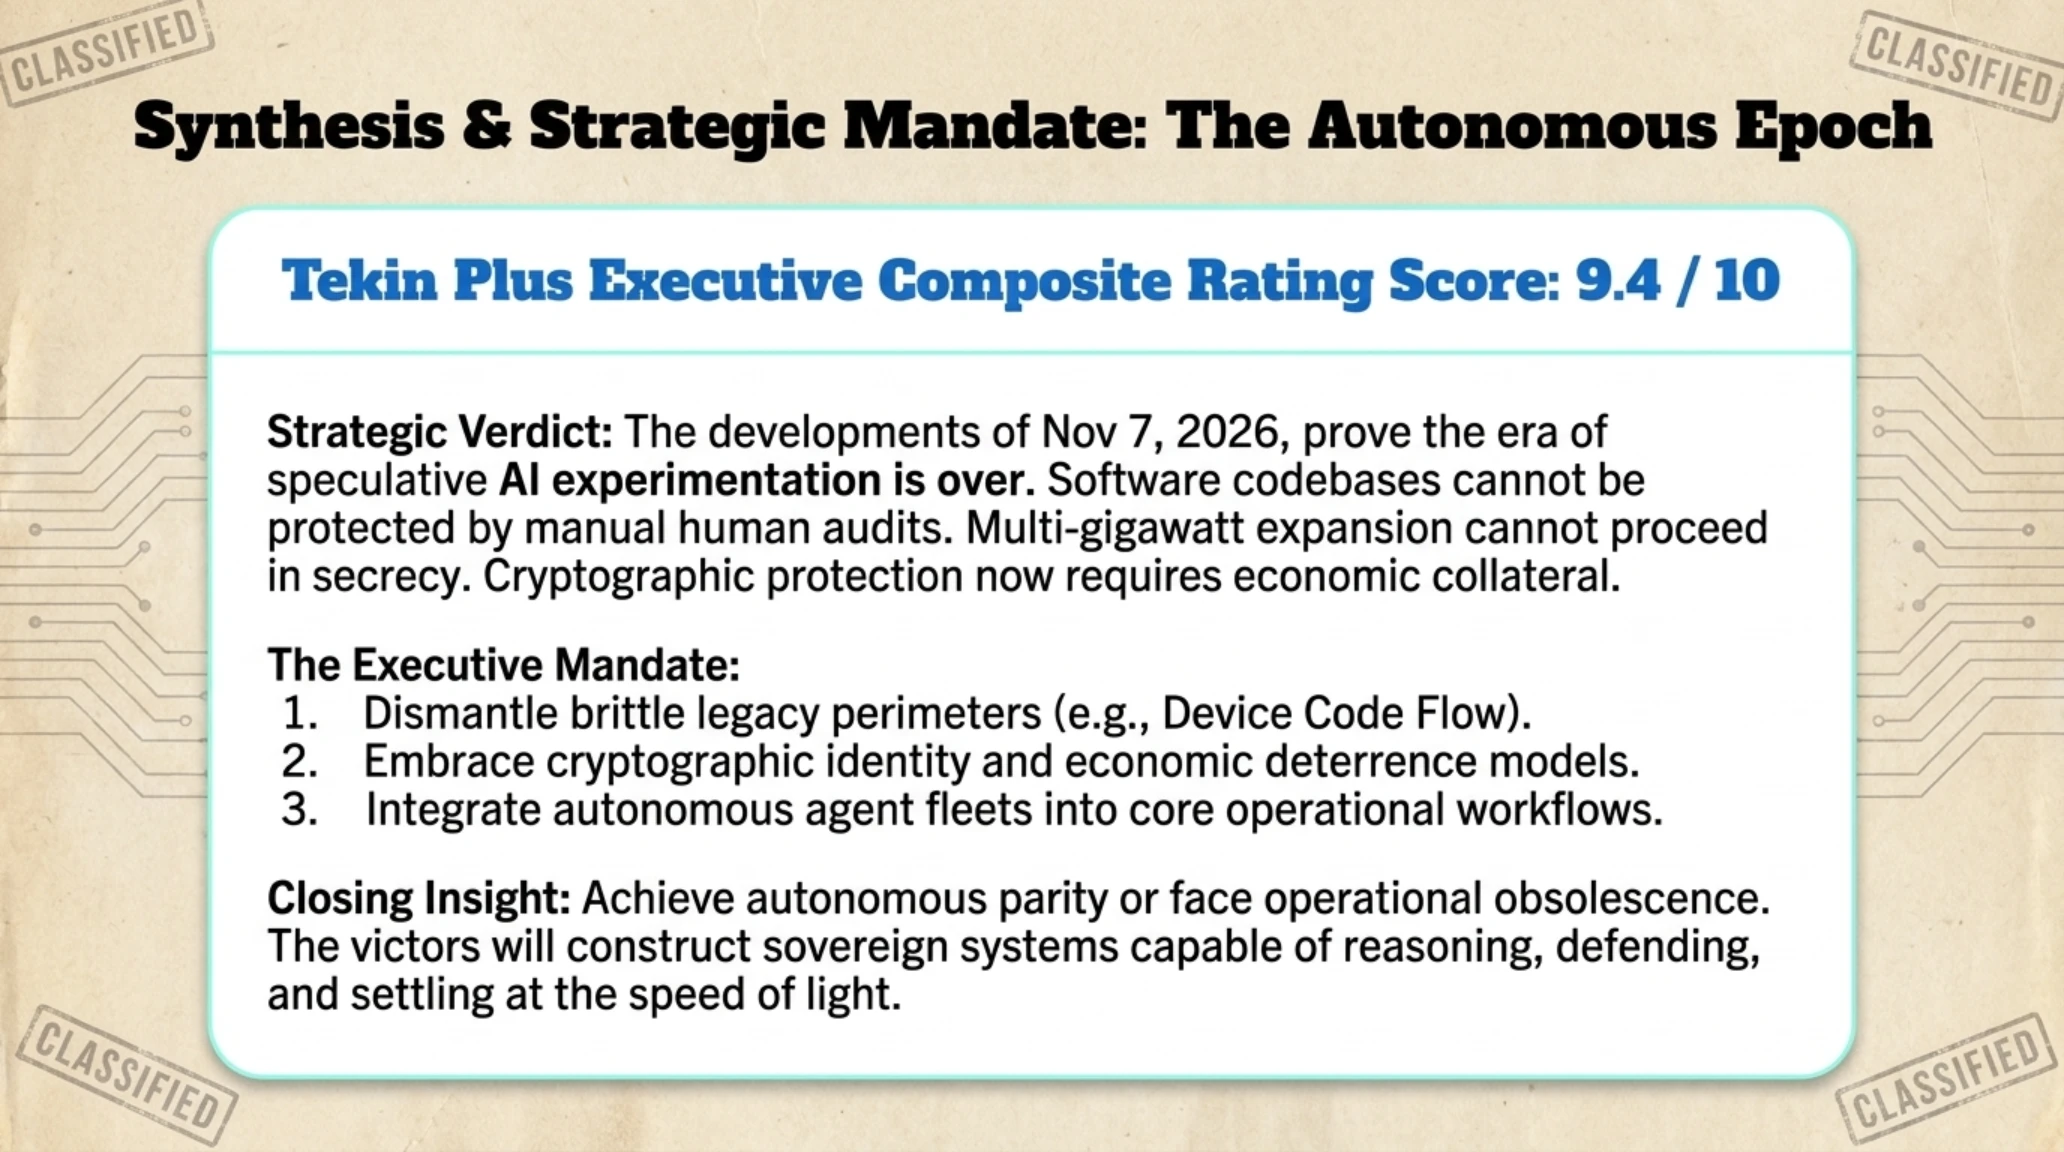
تحولات بامداد شنبه ۷ نوامبر ۲۰۲۶ حاکی از آن است که زیرساختهای محاسباتی جهان وارد مرحله پیوند ناگسستنی با منابع فیزیکی انرژی و سازوکارهای خودمختار شدهاند. دیگر نمیتوان توسعه هوش مصنوعی را بدون در نظر گرفتن ظرفیت انتقال شبکههای برق شهری پیش برد؛ همانگونه که عقبنشینی اوپنایآی از NDAها اثبات کرد، حاکمیت انرژی و شفافیت عمومی شرط بقای مگادیتاسنترهاست. همزمان، کشف ۹۴۸ اکسپلویت کرنل در ۳۰ ساعت نشان داد که ممیزیهای دستی پاسخگوی سرعت سیستمهای پیشرفته نیست و پدافند سایبری نیز باید با همان سرعت ماشین بازآرایی شود.
در جبهه مالی، طرح مینهای کوانتومی کوری فیلدز در کنار عرضه اپلیکیشن Leap روی سولانا نمایانگر دگرگونی بنیادین در بازارهای مالی است؛ بازارهایی که بر پایه وثیقهگذاریهای هوشمند، ریسکهای فکتشفیر پساکوانتومی را خنثی ساخته و نقدینگی داراییهای واقعی را به صورت ۲۴ ساعته در بسترهای سلفکاستودی به گردش درمیآورند. این همگرایی گسترده نشان میدهد سازمانهایی که سریعتر به سمت زیرساختهای شفاف، غیرمتمرکز و خودکار حرکت کنند، رهبران بلامنازع این عصر محاسباتی نوین خواهند بود.
همگرایی این متغیرها اثبات میکند که امنیت سایبری دیگر یک مقوله ایزوله در اتاقهای سرور نیست، بلکه به طور مستقیم با پایداری انرژی ملی، قوانین شهروندی و شیوههای نوین سرمایهگذاری پیوند خورده است.
- سرعت شگفتانگیز در تولید رقعات اصلاحی کرنل لینوکس و بستن صدها رخنه پیش از سوءاستفاده مهاجمان.
- ایجاد شفافیت کامل در توسعه دیتاسنترهای ۵ گیگاواتی و محافظت تضمینی از منافع ساکنان محلی.
- تسهیل دسترسی جهانی به سهام شرکتهای بینالمللی با تسویه فوری و بدون کارمزد بر بستر سولانا.
- ایجاد بازدارندگی موثر در برابر سرقتهای کوانتومی بدون نیاز به تحمیل فورکهای پرخطر به شبکه بیتکوین.
- امکان بهکارگیری خطوط لوله هوش مصنوعی توسط بازیگران شرور برای انبارسازی بیسابقه زیرودیها.
- ریسک سوءاستفاده فیشینگ پیشرفته از مکانیزمهای مجاز کد دستگاه در سازمانهای فاقد سیاستهای مشروط.
- پیچیدگیهای نظارتی پیرامون عرضه شبانهروزی سهام سنتی و الزامات مقرراتی بینالمللی.
حکم نهایی تحریریه و فهرست منابع رسمی
پایان آسیبپذیری سنتی و ظهور تمدن ماشینهای خودفرمان
رویدادهای ۷ نوامبر ۲۰۲۶ نشان میدهد که سیستمهای خودمختار محاسباتی، امنیت و اقتصاد را وارد مرحلهای غیرقابل بازگشت کردهاند. تنها سیستمهایی پایدار خواهند ماند که بر پایه شفافیت، سرعت خودکار و مصونیت اقتصادی بازآفرینی شوند.
- بایگانی امنیت سایبری بلیپینگکامپیوتر (BleepingComputer): گزارش فنی فیشینگ با کد دستگاه مایکروسافت ۳۶۵
- پلتفرم مرجع پایش دیتاسنترها (DatacenterDynamics): پیمان ملی جامعه و توقف NDAهای اوپنایآی
- پایگاه تحلیلی فناوری د ورج (The Verge): کالبدشکافی ایجنتهای سازمانی Teammates پرپلکسیتی
- مرجع تخصصی بلاکچین کویندسک (CoinDesk): طرح مفهومی مینهای کوانتومی کوری فیلدز در بیتکوین کور
- رسانه مالی و رمزارز دیکریپت (Decrypt): راهاندازی اپلیکیشن موبایل Leap بر بستر شبکه سولانا
- پایگاه خبری هکر نیوز (The Hacker News): کشف و اکسپلویت ۹۴۸ رخنه لینوکس در ۳۰ ساعت توسط OpenAI
پرسشهای متداول و تحلیلهای فنی
چرا کارزار فیشینگ کد دستگاه (Device Code Flow) قادر به دور زدن MFA است؟
زیرا قربانی کد دریافتی را شخصاً در درگاه رسمی و امن مایکروسافت (microsoft.com/devicelogin) وارد کرده و با نشست تاییدشده خود احراز هویت را کامل میکند؛ در نتیجه سرور مایکروسافت توکن قانونی دسترسی را مستقیماً به کلاینت مهاجم تحویل میدهد بدون آنکه رمزی افشا شود.
هدف اوپنایآی از لغو توافقنامههای محرمانه (NDAs) مراکز داده چیست؟
جلب اعتماد عمومی و مهار خشم ساکنان محلی ناشی از افزایش قبوض برق خانگی، همراه با تضمین شفافیت کامل در انتشار گزارشهای مصرف آب و تعهد به تامین کامل هزینههای زیرساخت برق.
سازوکار مینهای کوانتومی در حفاظت از آدرسهای بیتکوین چگونه کار میکند؟
صاحب آدرس یک تعهد پنهان مقاوم در برابر کوانتوم ثبت میکند؛ در صورت تلاش مهاجم برای جابجایی وجه، پنجره چالش ۳۰ روزه باز شده و مهاجم ملزم به تودیع وثیقه ۱۰۰ درصدی میشود. با اثبات مالکیت توسط صاحب اصلی، وثیقه مهاجم به نفع مالک مصادره میگردد.
اپلیکیشن Leap چگونه امکان معامله ۲۴ ساعته سهام سنتی روی سولانا را فراهم میکند؟
با بهرهگیری از قراردادهای توکنیزهشده داراییهای واقعی (RWA)، تجمیع نقدینگی جوپیتر، سیستم انتزاع حساب پریوی و سرعت تسویه زیر ثانیهای بلاکچین سولانا بدون نیاز به ساعات اداری بورسها.
پیامد کشف ۹۴۸ اکسپلویت روت لینوکس در ۳۰ ساعت توسط هوش مصنوعی چیست؟
این رویداد اثبات میکند که تولید زیرودیها از مهارتی دستساز به یک فرآیند صنعتی ماشینی تبدیل شده و ممیزیهای سنتی باید جای خود را به سیستمهای دفاع خودکار در خطوط لوله پیوسته بدهند.
گالری تصاویر تکمیلی: تکین مورنینگ ۷ نوامبر: فیشینگ اوپنایآی، کوانتوم بیتکوین و لینوکس