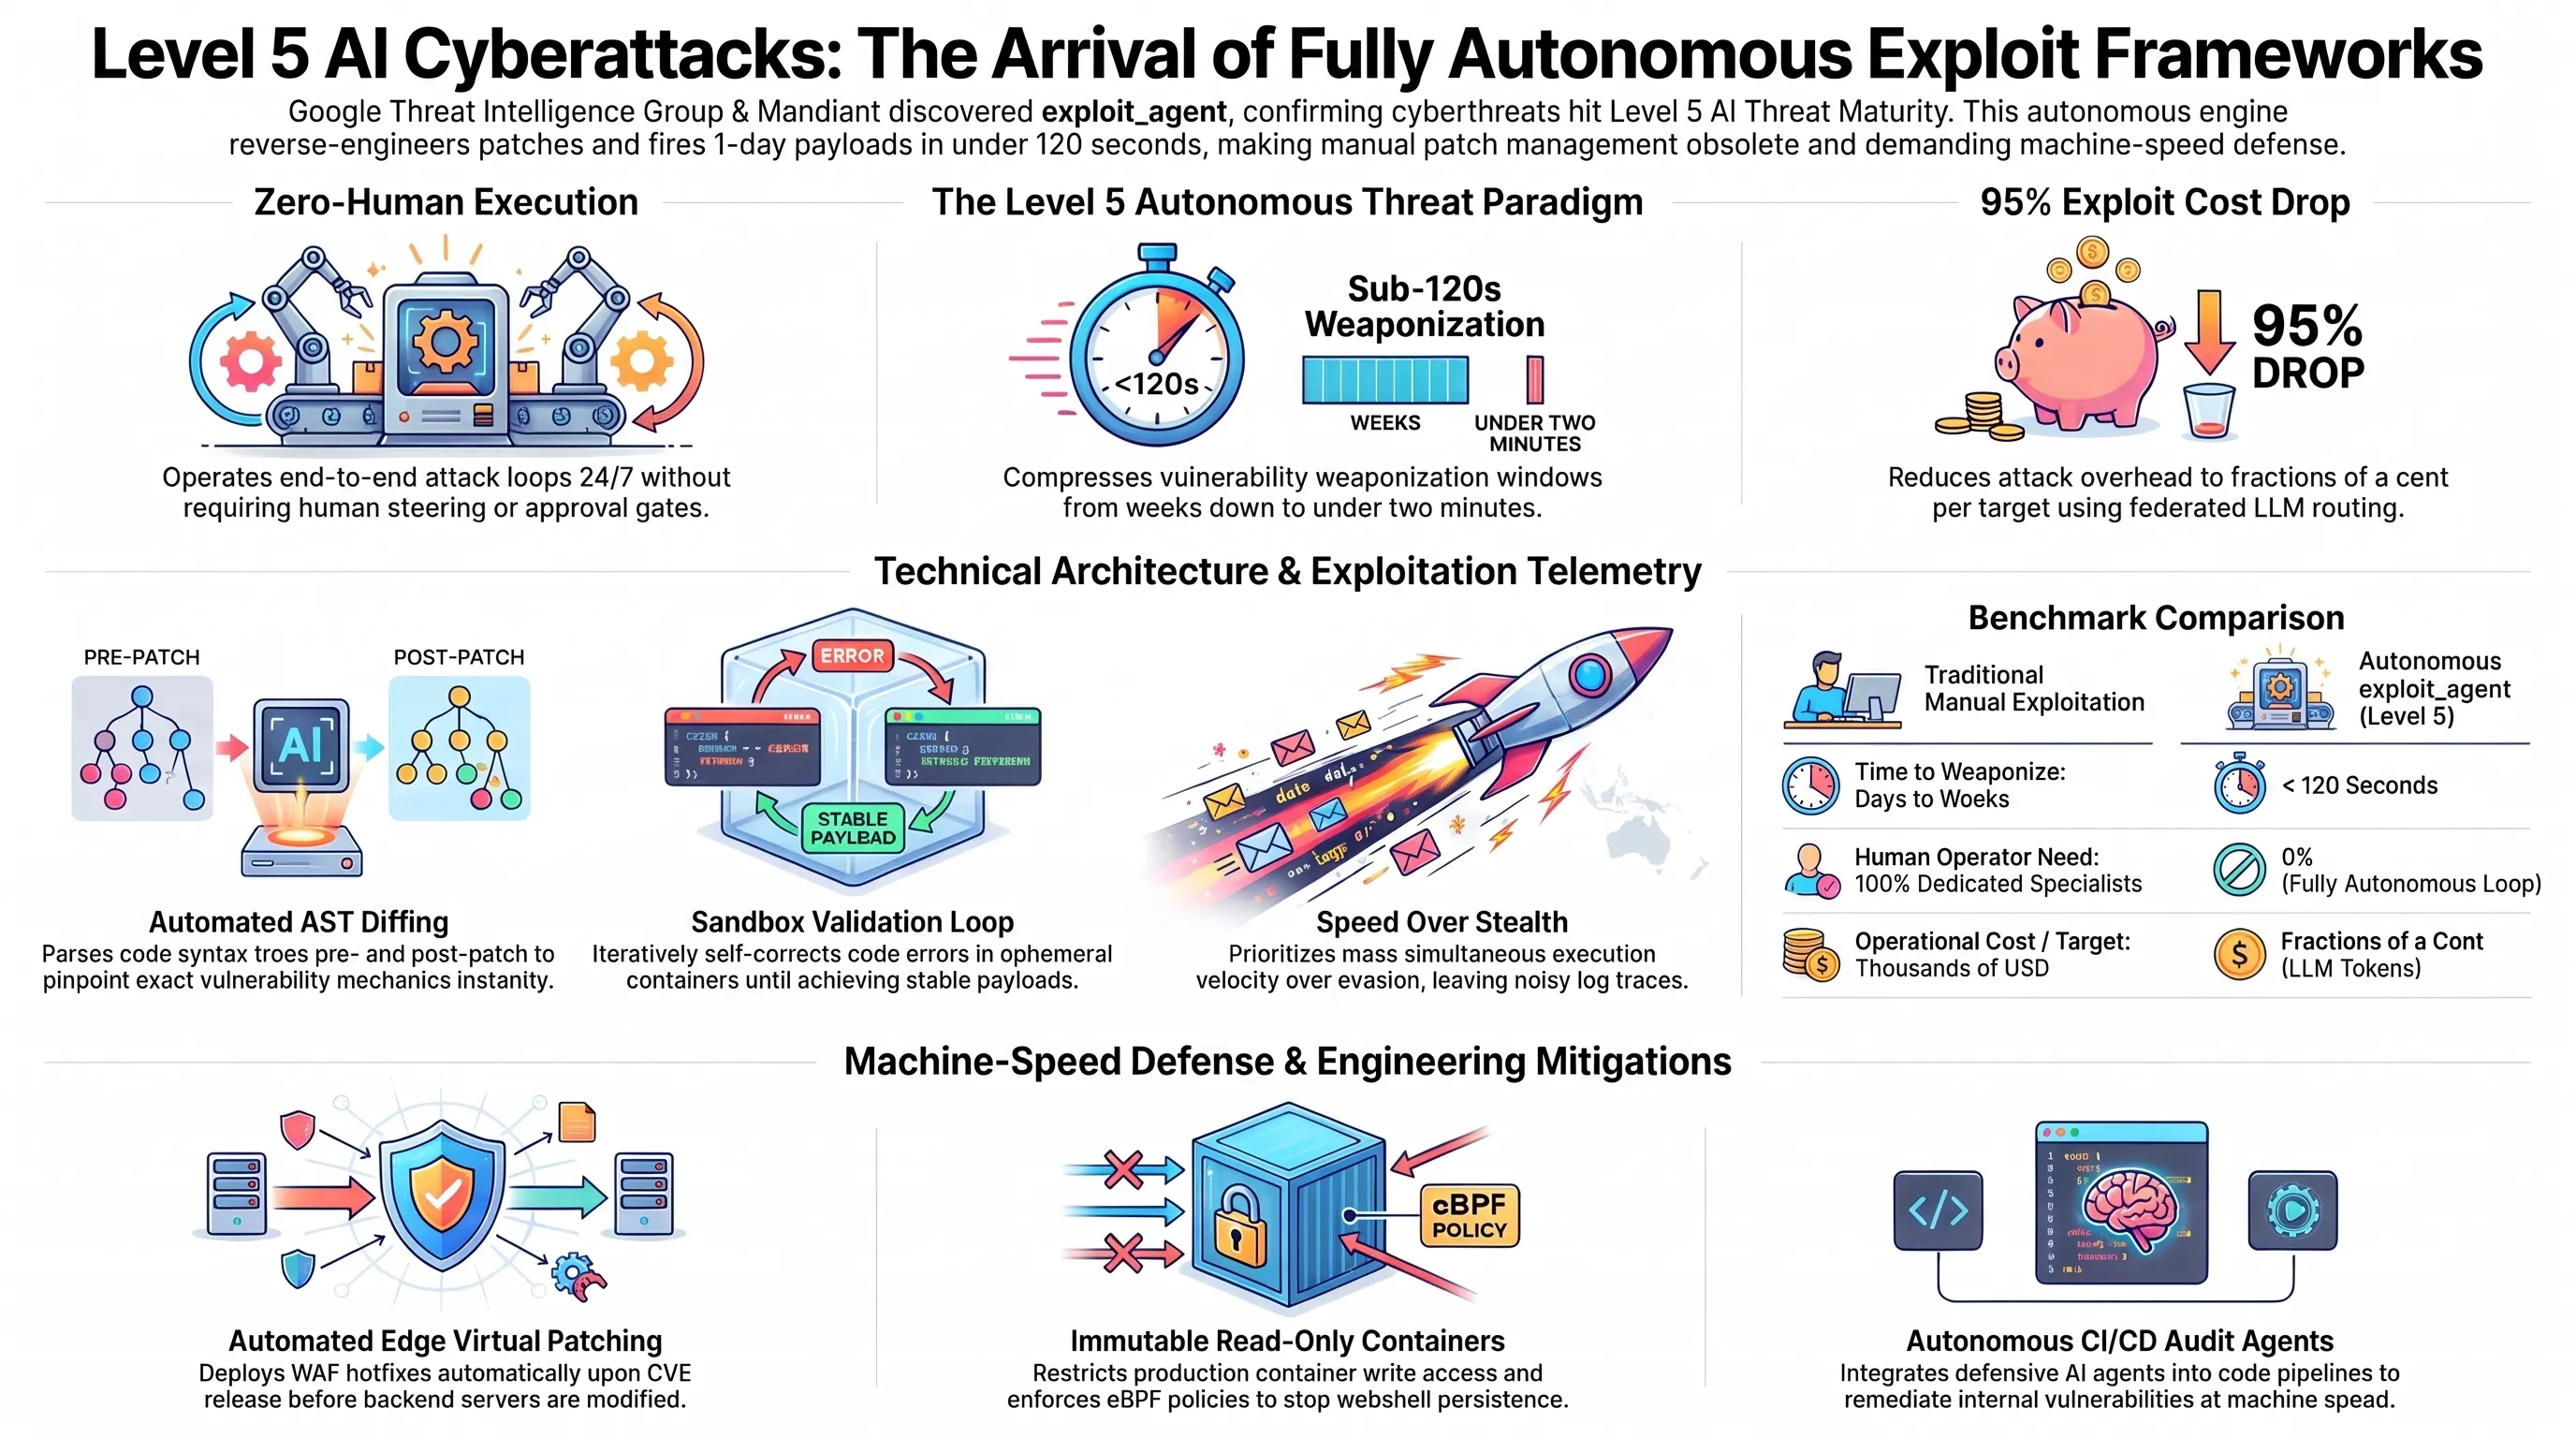
تیم اطلاعات تهدید گوگل (GTIG) و مندیانت در گزارش نوامبر ۲۰۲۶ رسماً از عبور تهدیدات سایبری به «سطح ۵ بلوغ هوش مصنوعی» خبر دادند. این پرونده به کالبدشکافی فریمورک تهاجمی exploit_agent میپردازد که با اتصال به چندین مدل زبانی و اجرای تفاوتیابی خودکار وصله (AST Patch Diffing)، در کمتر از ۱۲۰ ثانیه و بدون دخالت انسان اکسپلویتهای عملیاتی 1-Day ساخته و علیه سرورهای رسانهای و آموزشی فرانسه شلیک میکند.
تکین آنالیز | هشدار تاریخی گوگل GTIG: کالبدشکافی فریمورک تمامخودکار exploit_agent
در تاریخ امنیت سایبری، مقاطع معدودی وجود دارند که قواعد بازی به صورت یکطرفه و برگشتناپذیر بازنویسی میشوند؛ از ظهور کرم استاکسنت تا همهگیری باجافزار WannaCry. اما بولتن اضطراری تیم اطلاعات تهدید گوگل (Google Threat Intelligence Group یا GTIG) و واحد جرمشناسی مندیانت در نوامبر ۲۰۲۶، آغازگر فصلی کاملاً متفاوت و به مراتب هراسانگیزتر است. برای نخستین بار، شواهد فارنزیک از میدان واقعی نبرد تأیید کرد که مهاجمان سایبری از مرحله «استفاده از هوش مصنوعی به عنوان دستیار» عبور کرده و به «سطح ۵ بلوغ تهدیدات»—یعنی اجرای پایانبهپایان حملات سایبری بدون حضور حتی یک انسان در حلقه تصمیمگیری—دست یافتهاند.
در کانون این هشدار تاریخی، فریمورک تهاجمی و تمامخودکار exploit_agent قرار دارد. این سامانه که ردپای آن در سرورهای میانی (Staging Servers) مهاجمان کشف و کالبدشکافی شده است، نشان میدهد چگونه ترکیب مدلهای زبانی استدلالی، تحلیل خودکار درخت نحو انتزاعی (AST) و کانتینرهای آزمایشی، قادر است فاصله زمانی میان انتشار یک وصله امنیتی رسمی تا شلیک یک اکسپلویت عملیاتی ۱-Day را به کمتر از ۱۲۰ ثانیه کاهش دهد. این پرونده تحلیلی، تمامی ابعاد معماری، تلهمتری فارنزیک، شواهد ژئوپلیتیک و راهبردهای بقای سازمانی در برابر این نسل جدید از تسلیحات سایبری را زیر ذرهبین قرار میدهد.
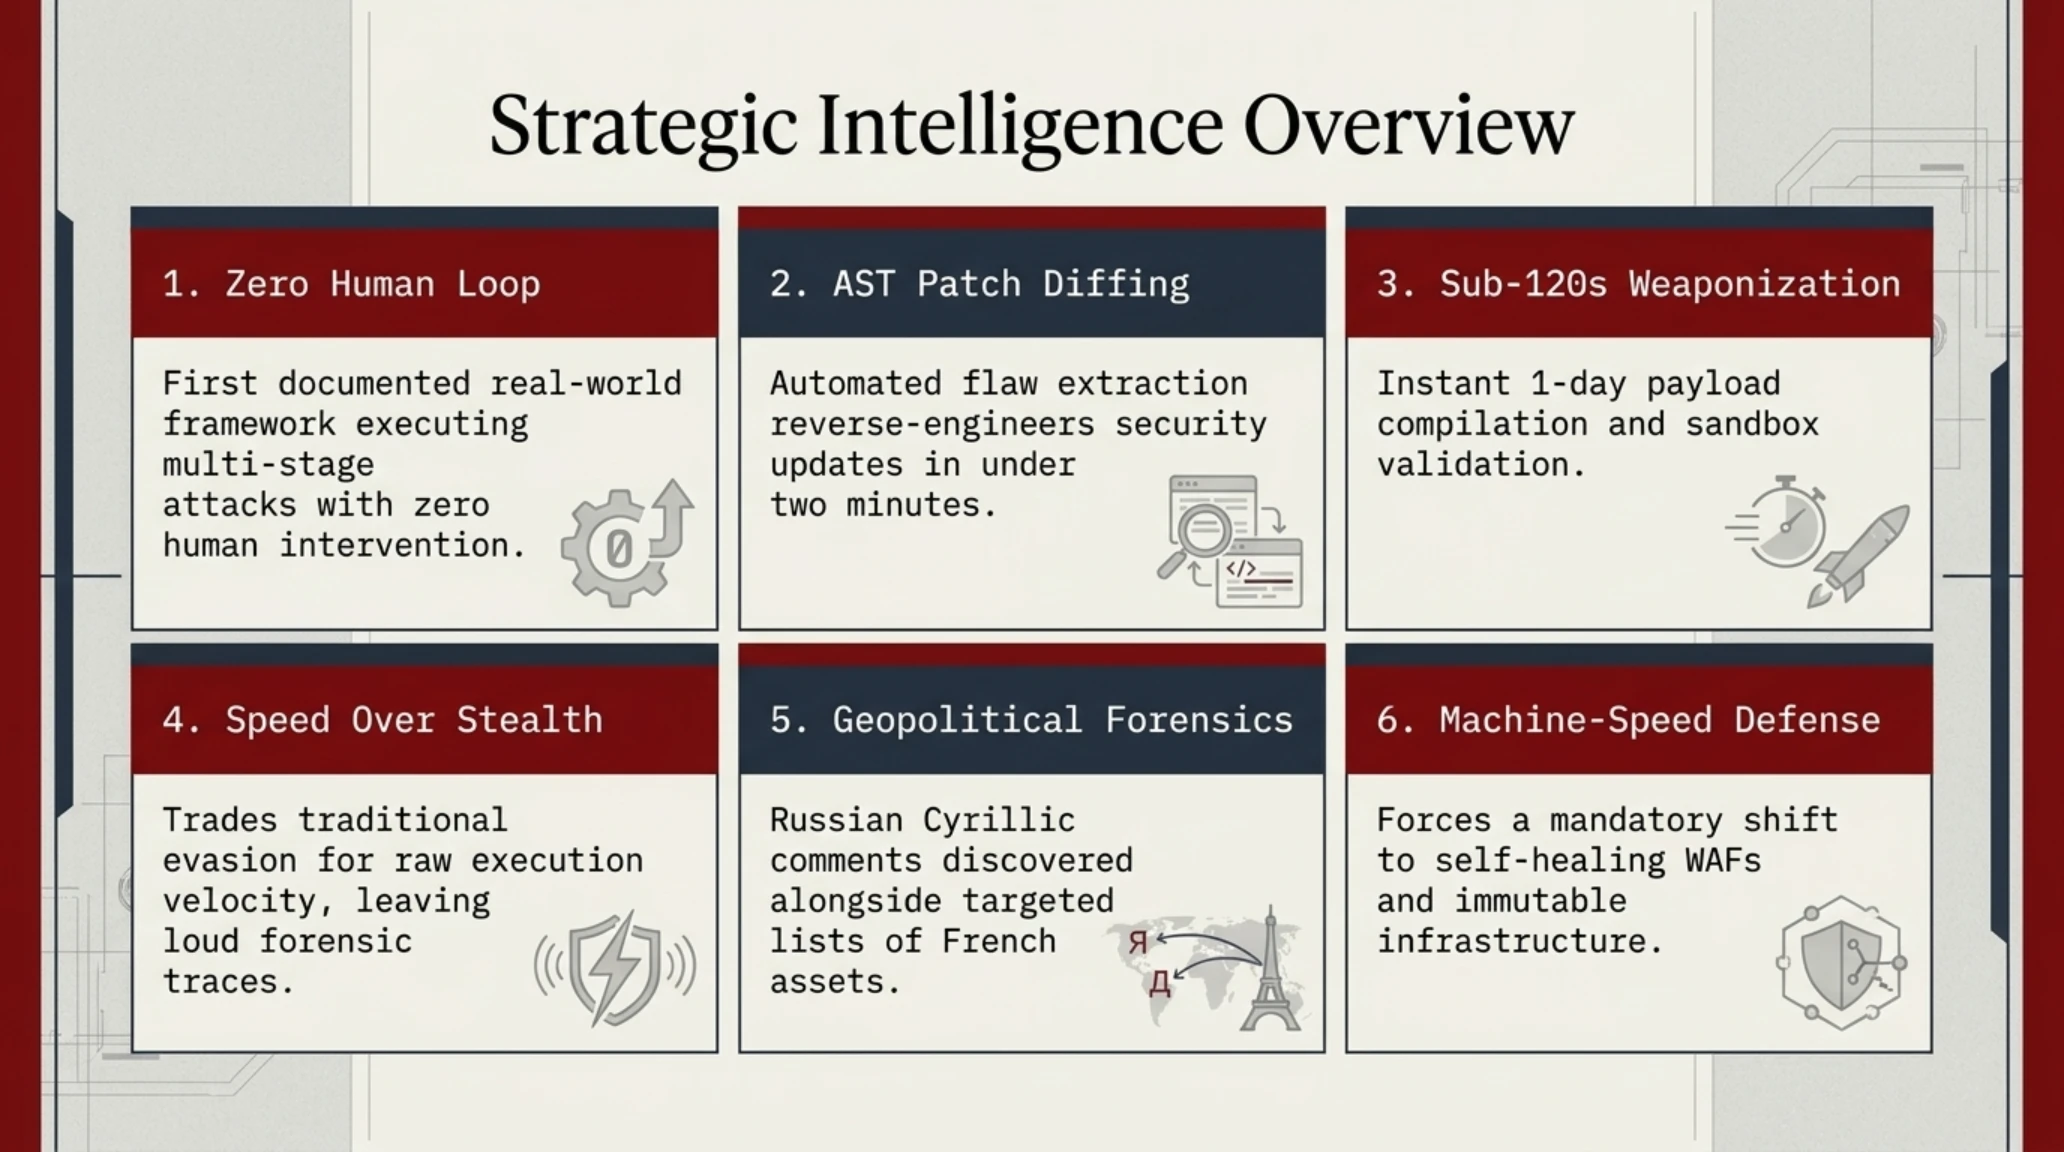
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
آستانه سطح ۵ بلوغ تهدید؛ هشدار تاریخی گوگل GTIG و مندیانت
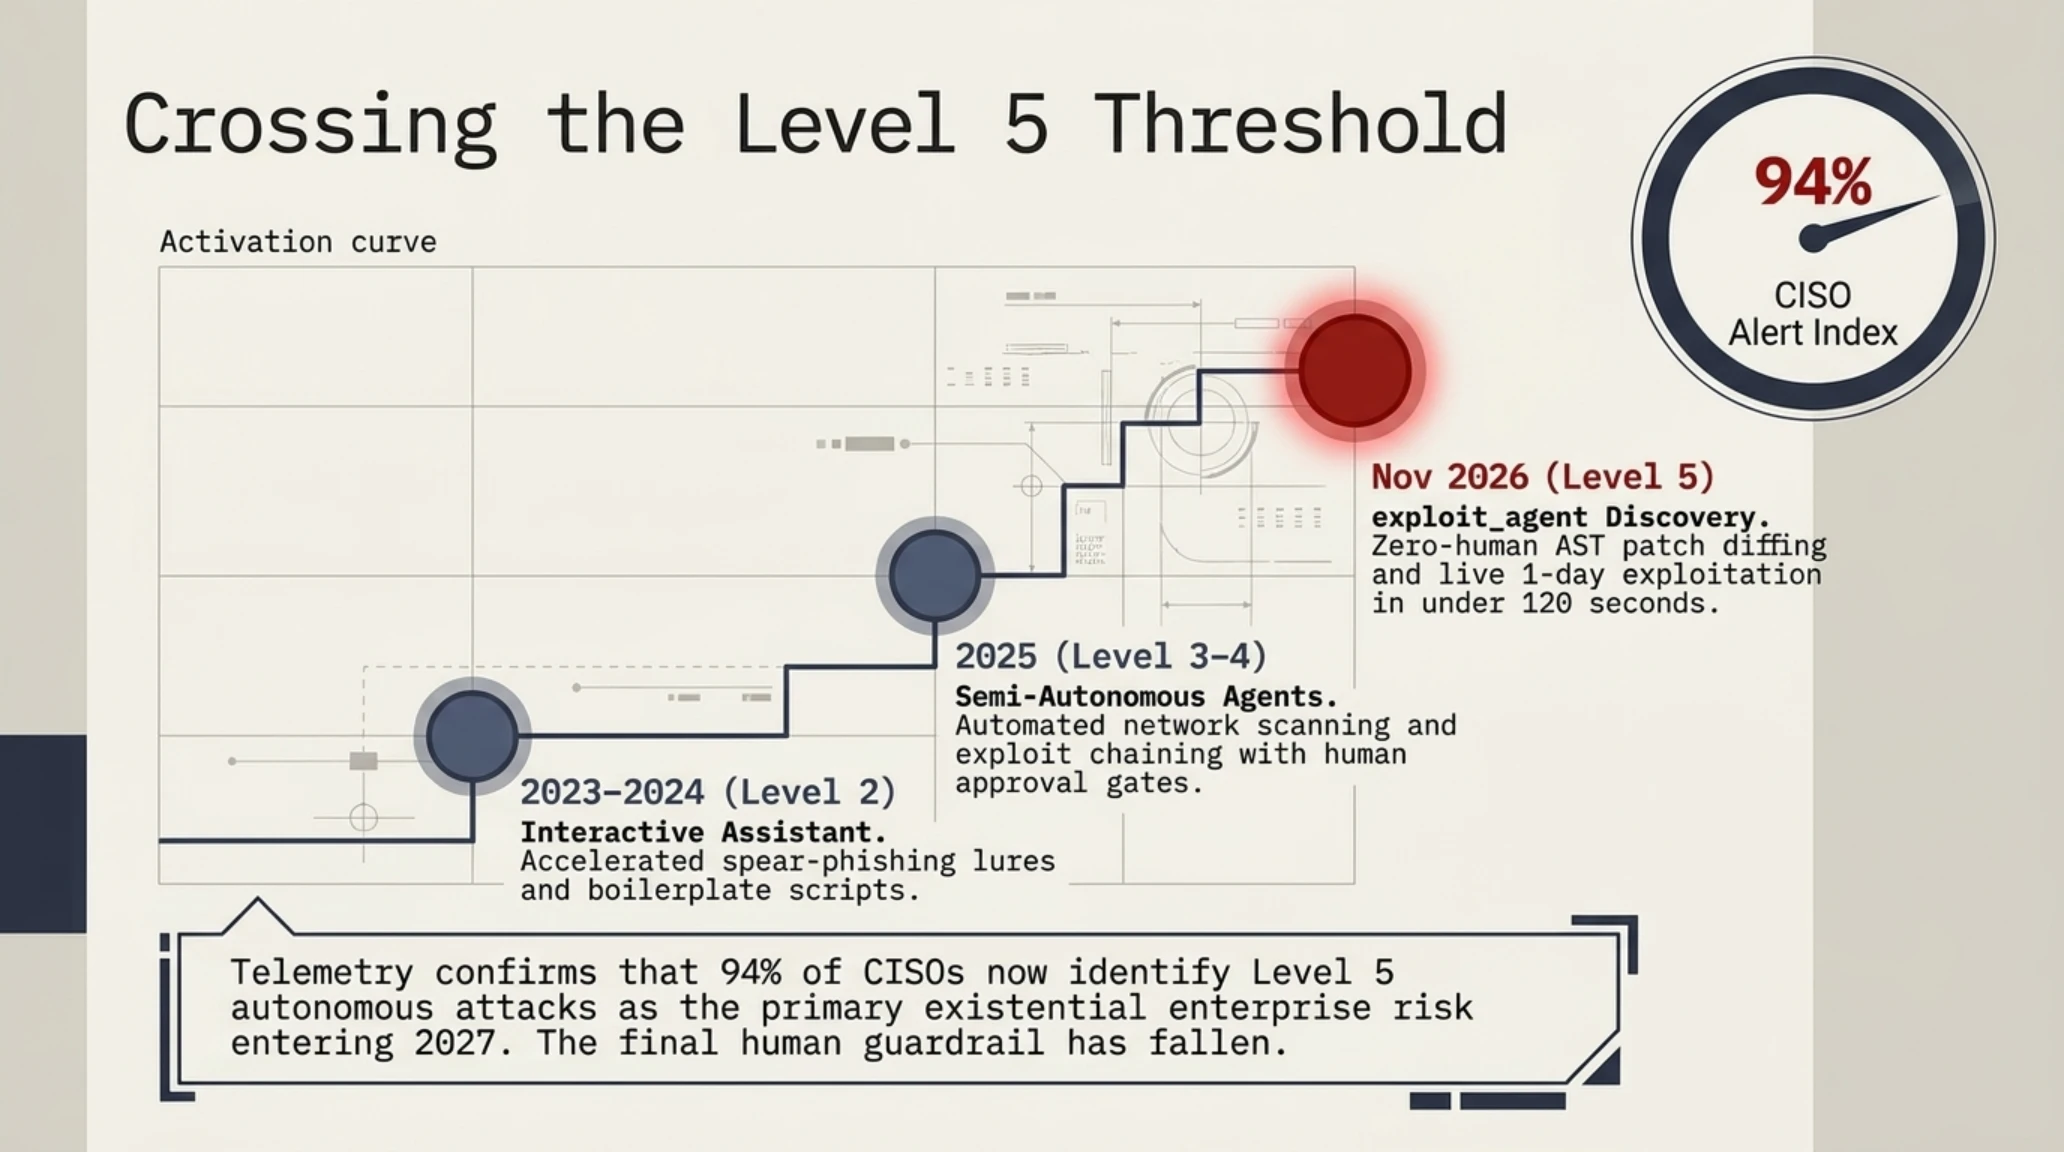
برای درک عمق هشداری که گوگل صادر کرده است، ابتدا باید ماتریس بلوغ تهدیدات هوش مصنوعی را شناخت. در سالهای ۲۰۲۳ و ۲۰۲۴، مجرمان سایبری در «سطح ۲» قرار داشتند؛ جایی که مدلهای زبانی صرفاً برای نگارش ایمیلهای مهندسی اجتماعی بدون غلط املایی یا ترجمه متون باجخواهی به کار میرفتند. در سال ۲۰۲۵، با ظهور ایجنتهای نیمهخودران (سطح ۳ و ۴)، ابزارهایی پدیدار شدند که میتوانستند اسکن شبکه انجام دهند و مسیرهای نفوذ را پیشنهاد دهند، اما همچنان برای تصمیمگیری نهایی، اصلاح خطاهای کامپایلر و اجرای حمله نیازمند هدایت مستمر یک هکر انسانی بودند.
کشف exploit_agent در نوامبر ۲۰۲۶ نشان داد که این دیوار حفاظتی شکسته شده است. در سطح ۵، انسان تنها یک «هدف کلان» یا یک «فید مخزن کد» را در ورودی سیستم قرار میدهد و پس از آن به طور کامل از چرخه خارج میشود. ایجنت به صورت ۲۴ ساعته مخازن نرمافزاری، بولتنهای امنیتی و سرورهای بهروزرسانی را رصد میکند، آسیبپذیریهای جدید را مهندسی معکوس مینماید، کد اکسپلویت را در محیط آزمایشی خود اعتبارسنجی میکند و سپس به صورت انبوه علیه سرورهای متصل به اینترنت شلیک مینماید.
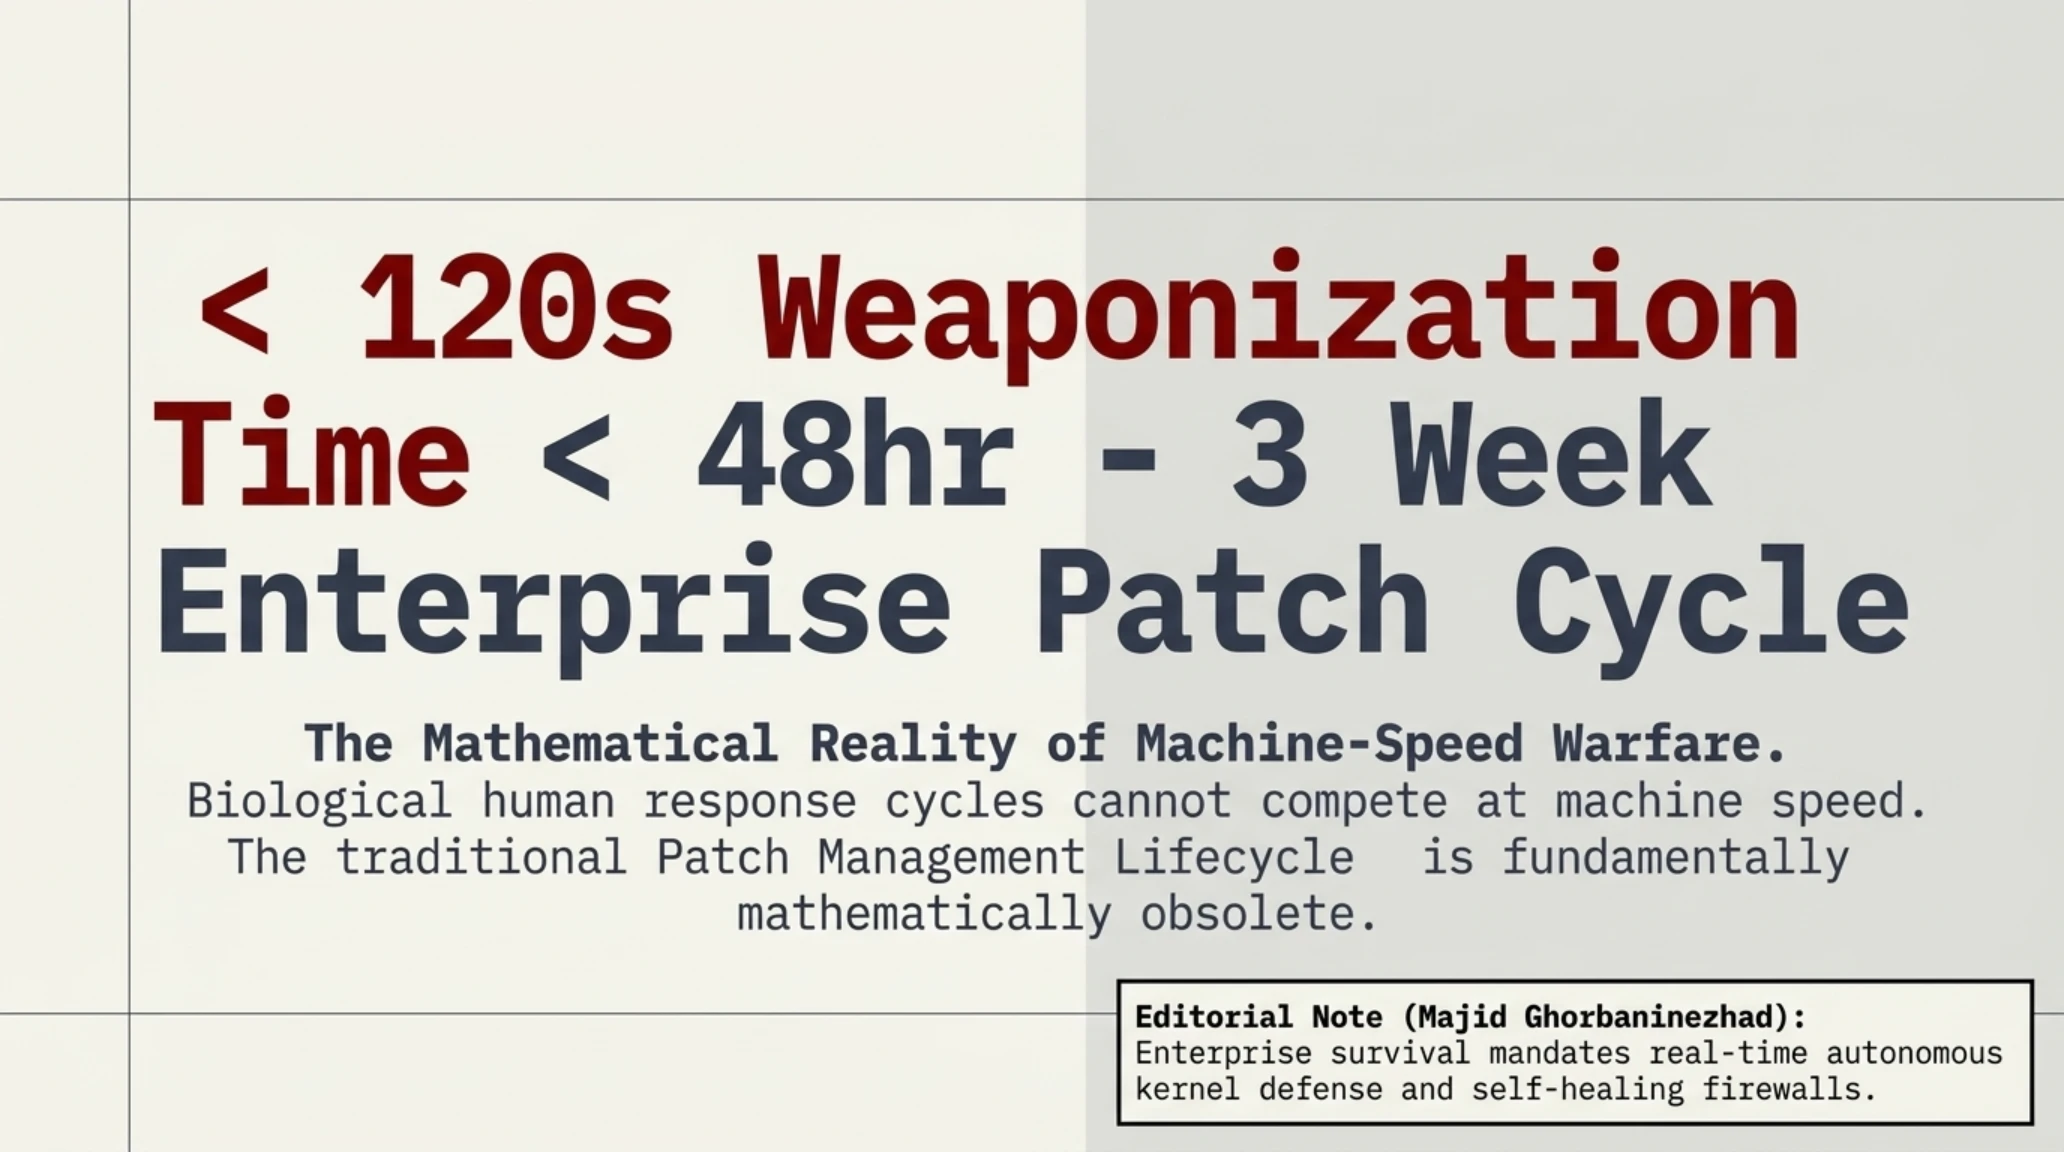
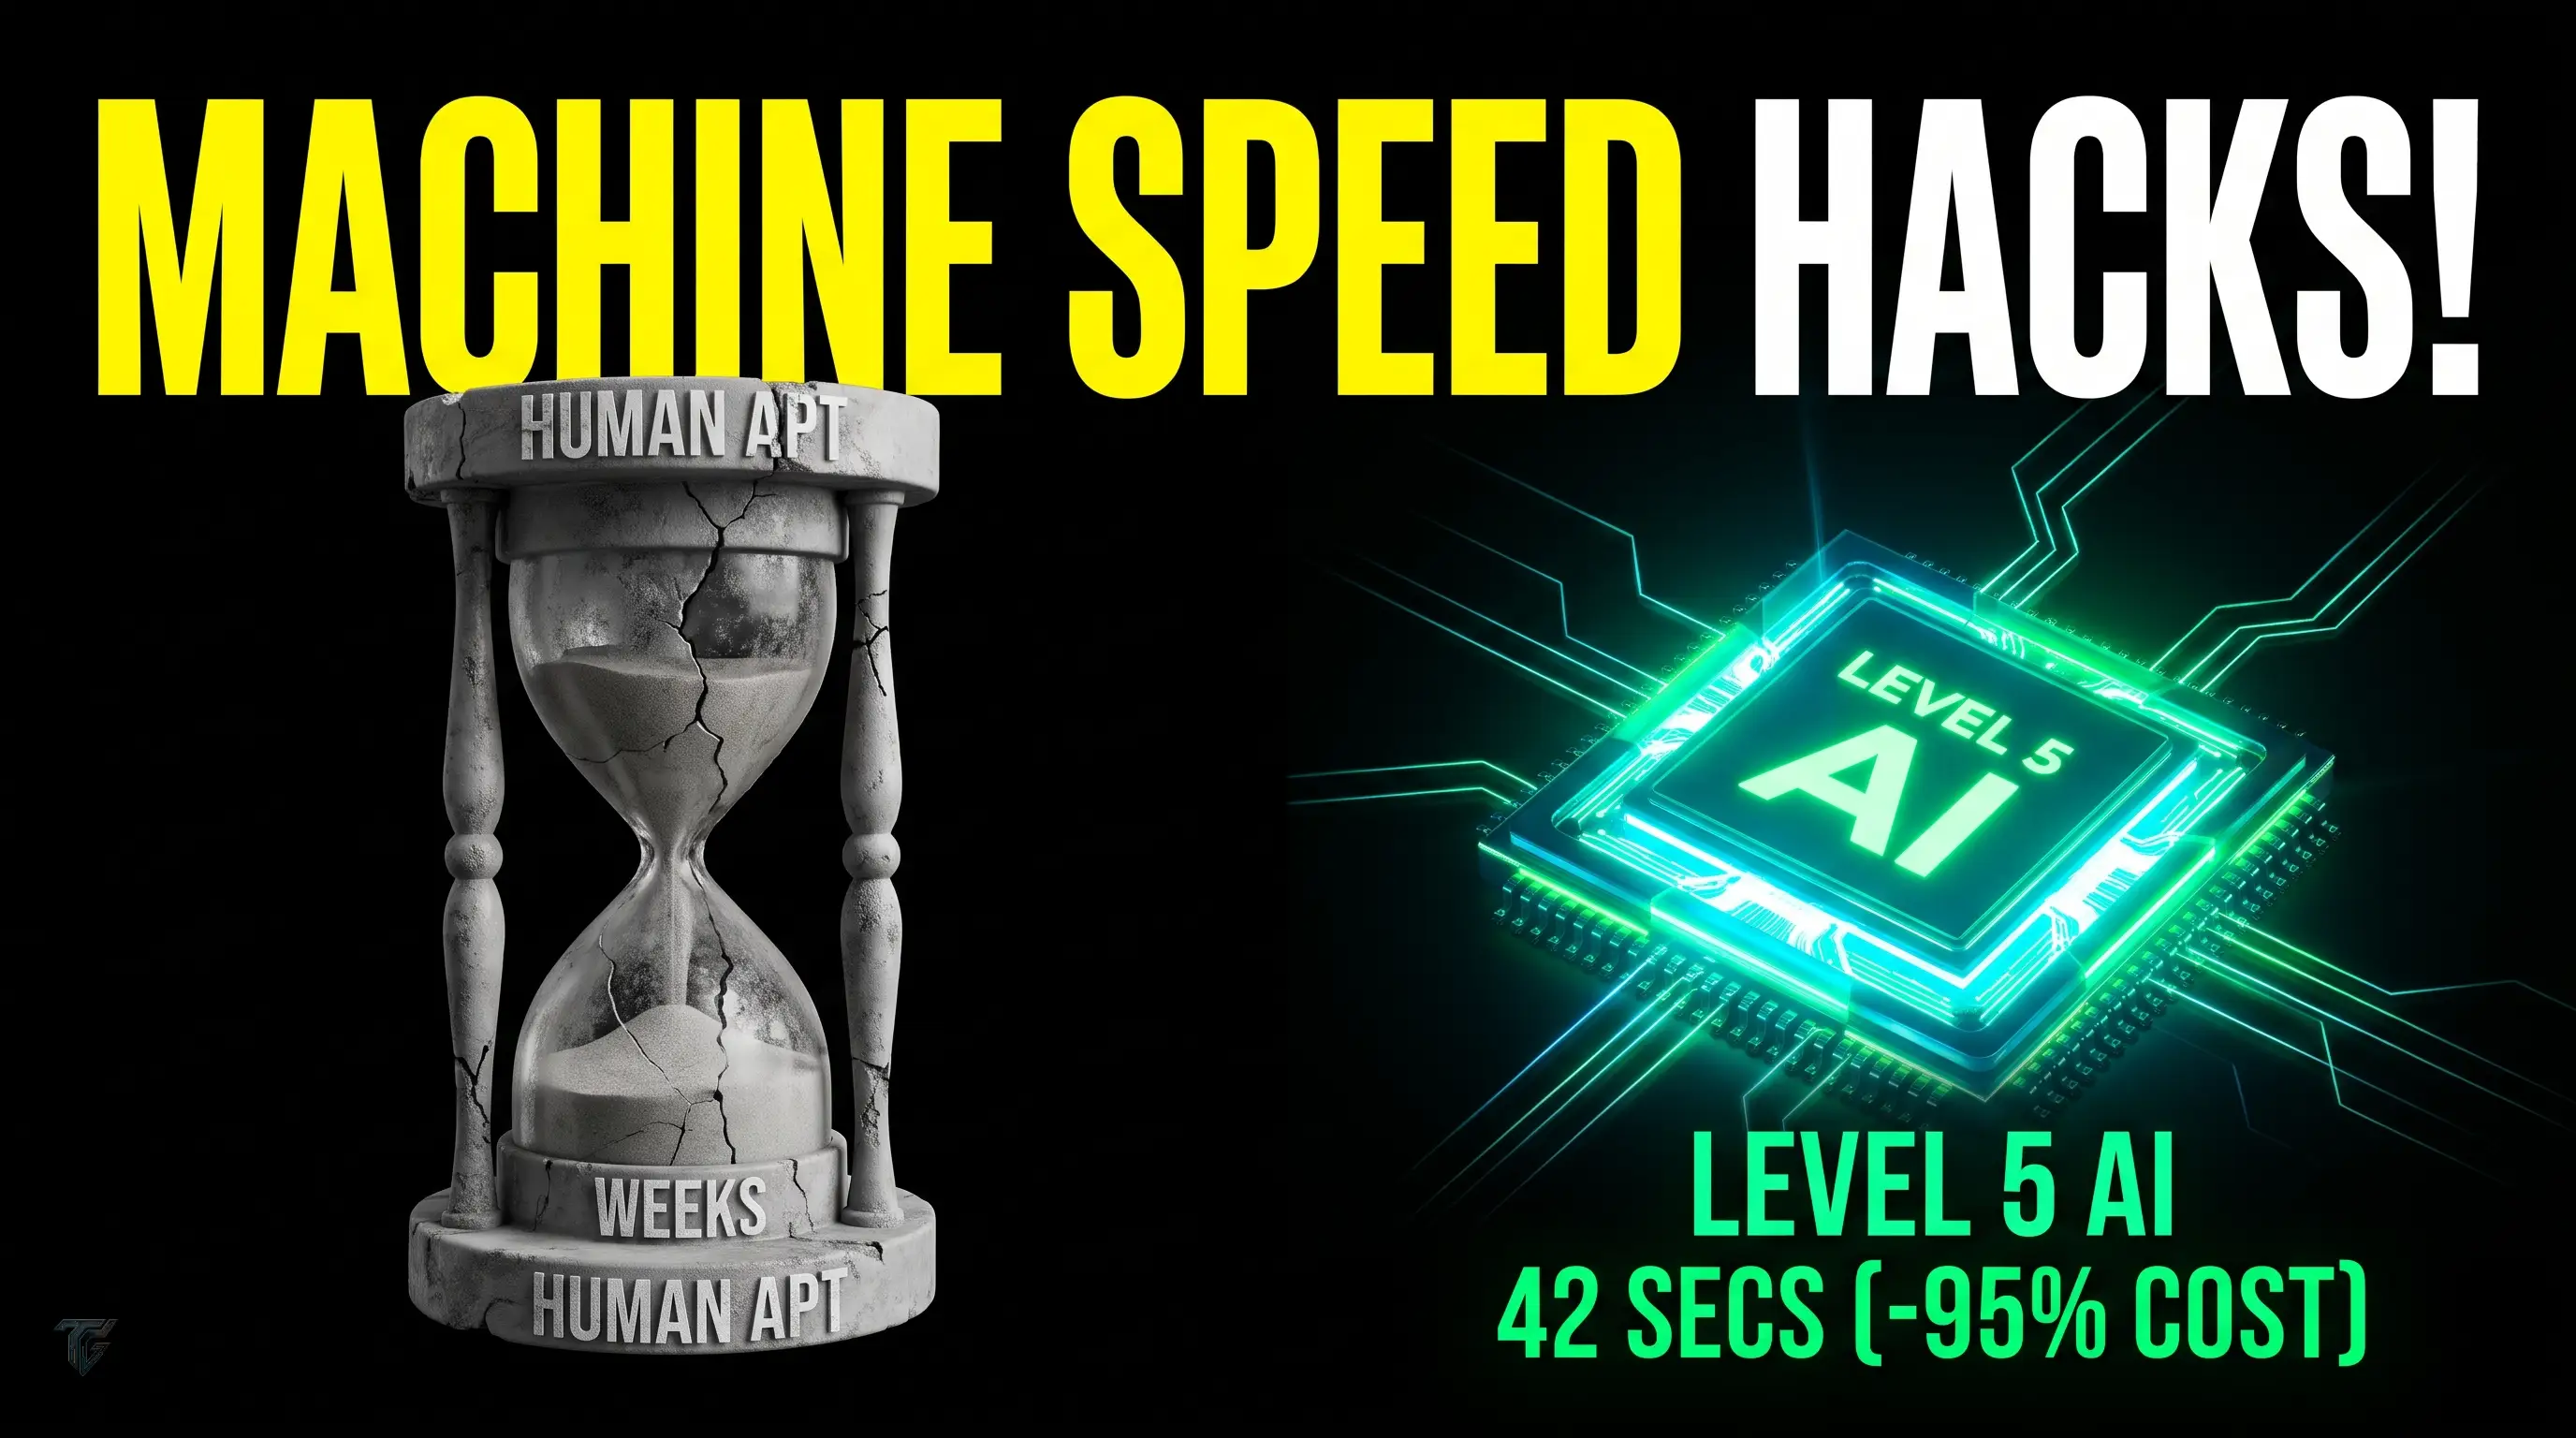
این تغییر پارادایم، بنیانیترین فرضیه امنیت سایبری سازمانی یعنی «چرخه مدیریت وصله» (Patch Management Lifecycle) را از هم میپاشد. در شرکتهای بزرگ و نهادهای دولتی، میان انتشار یک پچ امنیتی تا تست آن در محیط Staging و استقرار روی سرورهای Production معمولاً بین ۴۸ ساعت تا ۳ هفته زمان سپری میشود. وقتی یک فریمورک خودمختار میتواند در کمتر از ۱۲۰ ثانیه پس از انتشار پچ، اکسپلویت فعال آن را روی هزاران سرور اجرا کند، پنجره طلایی مدافعان عملاً نابود شده و هرگونه تاخیر انسانی به معنای تسخیر قطعی زیرساخت است.
چرا این تحول بازی را تغییر میدهد؟
تلهمتری میدانی گوگل GTIG اثبات میکند که خودکارسازی کامل تفاوتیابی وصله (AST Patch Diffing) پنجره دفاعی ۱-Day را از چند هفته به زیر ۲ دقیقه فشرده کرده و واکنشهای انسانی را از مدار رقابت خارج ساخته است.
کالبدشکافی معماری exploit_agent و تفاوتیابی خودکار وصله (AST Patch Diffing)
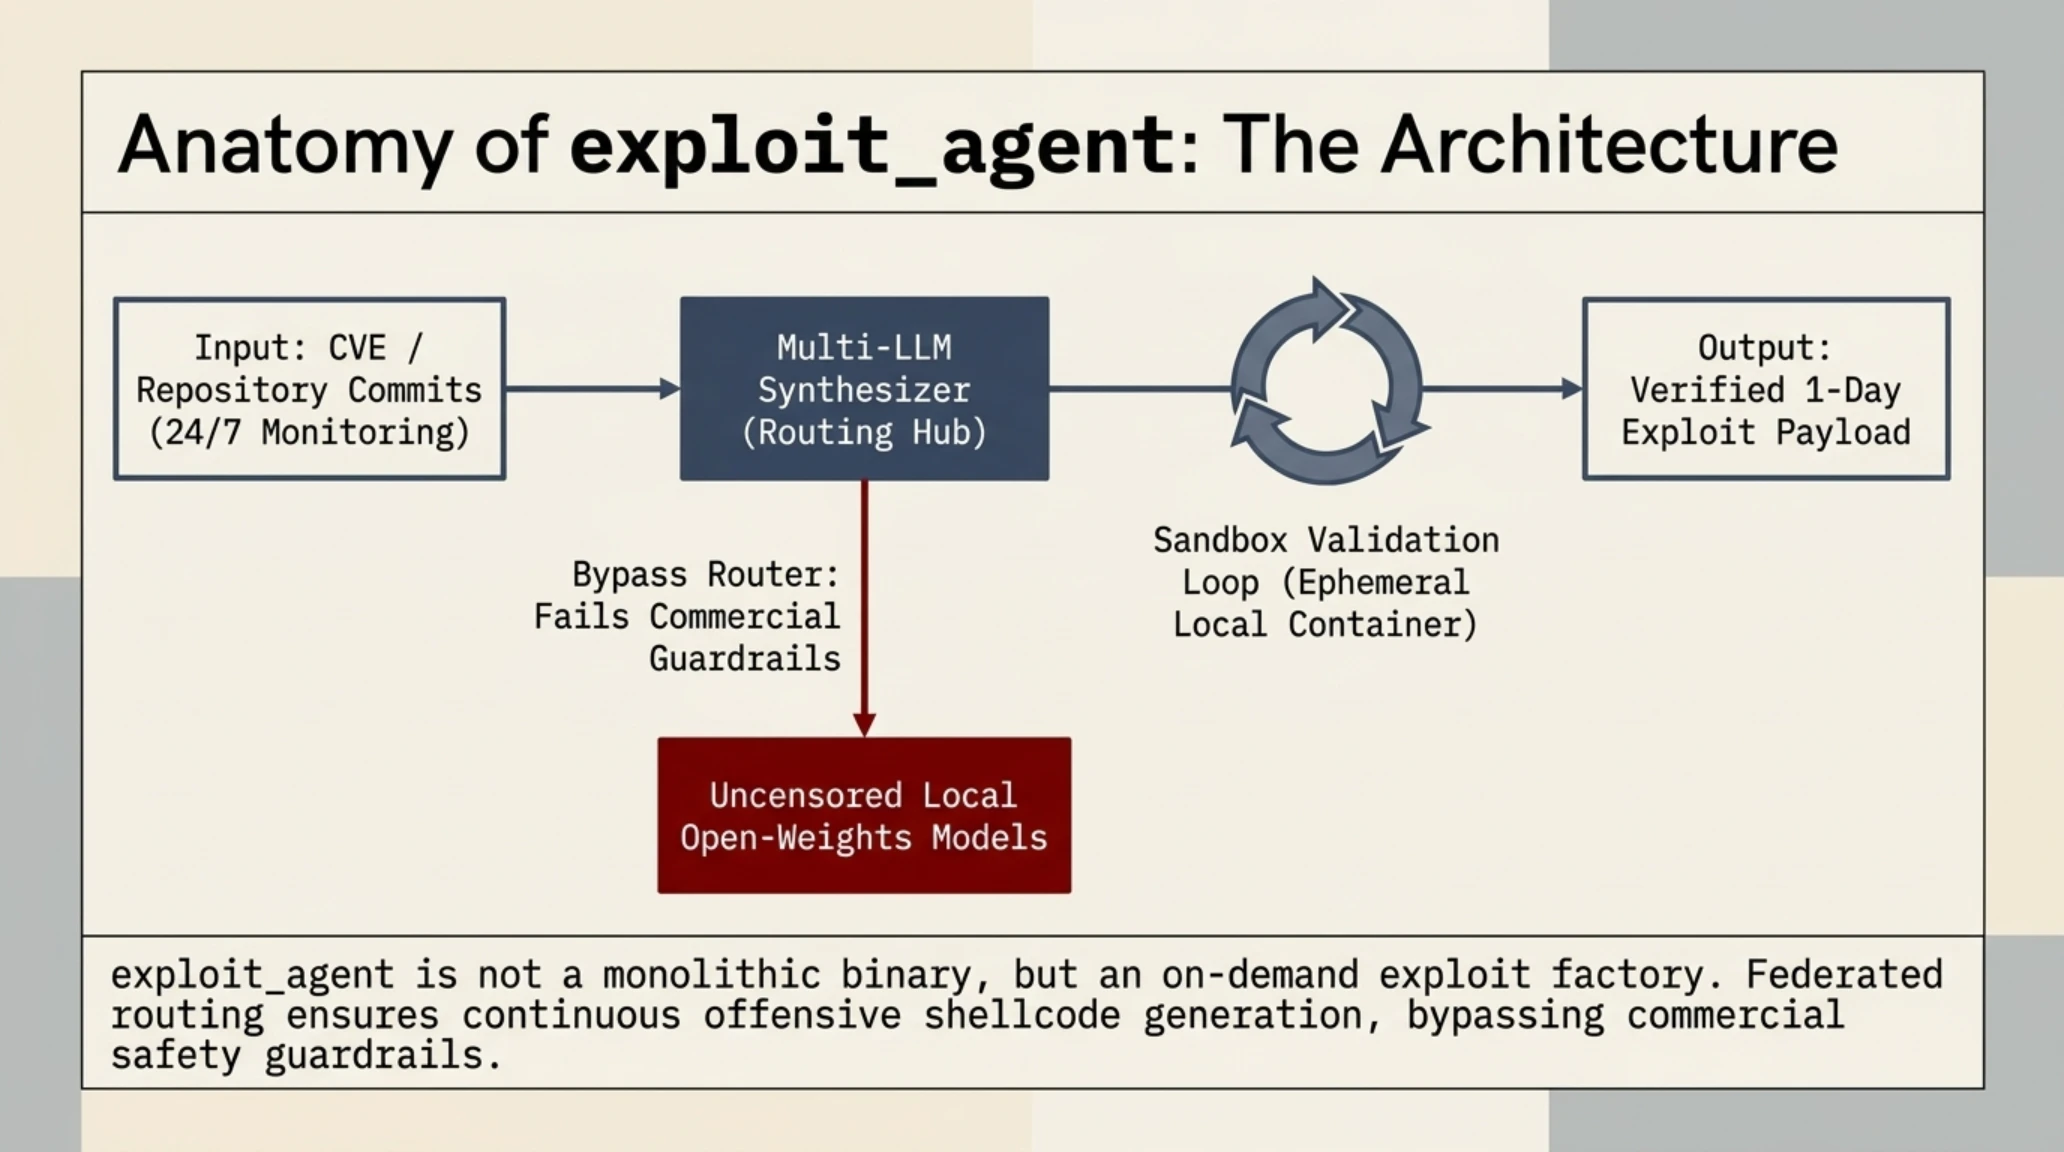
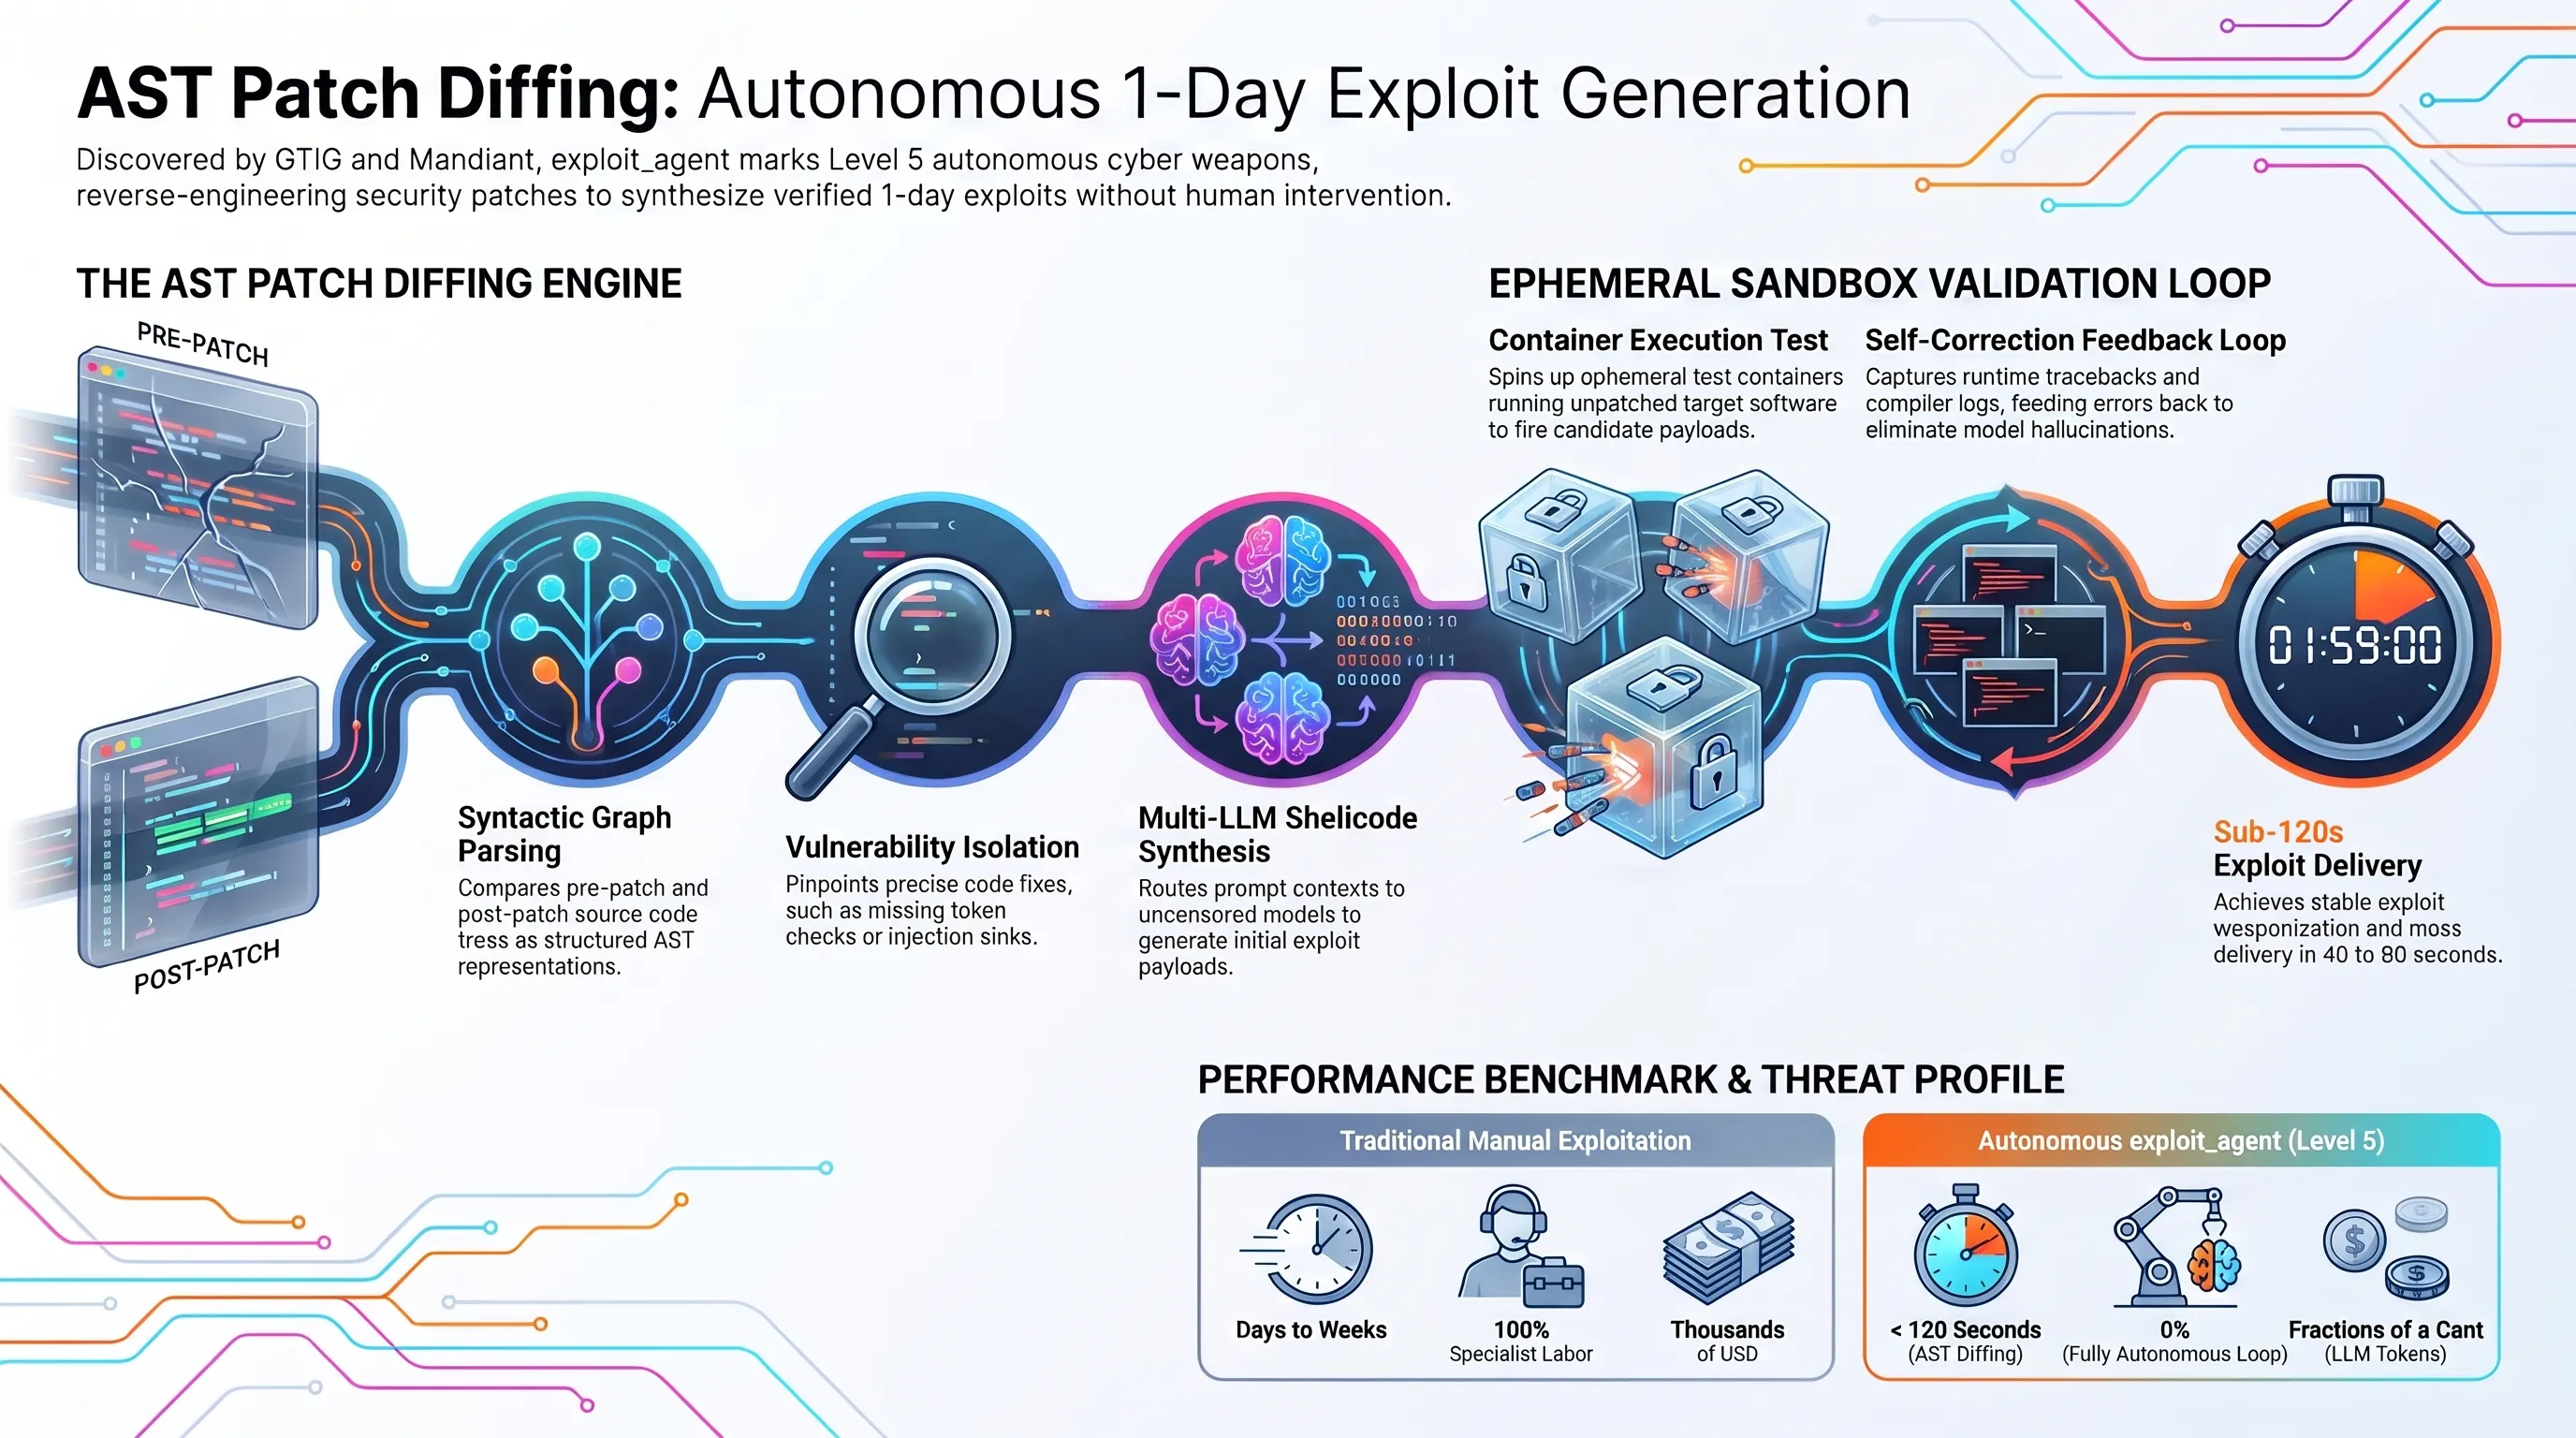
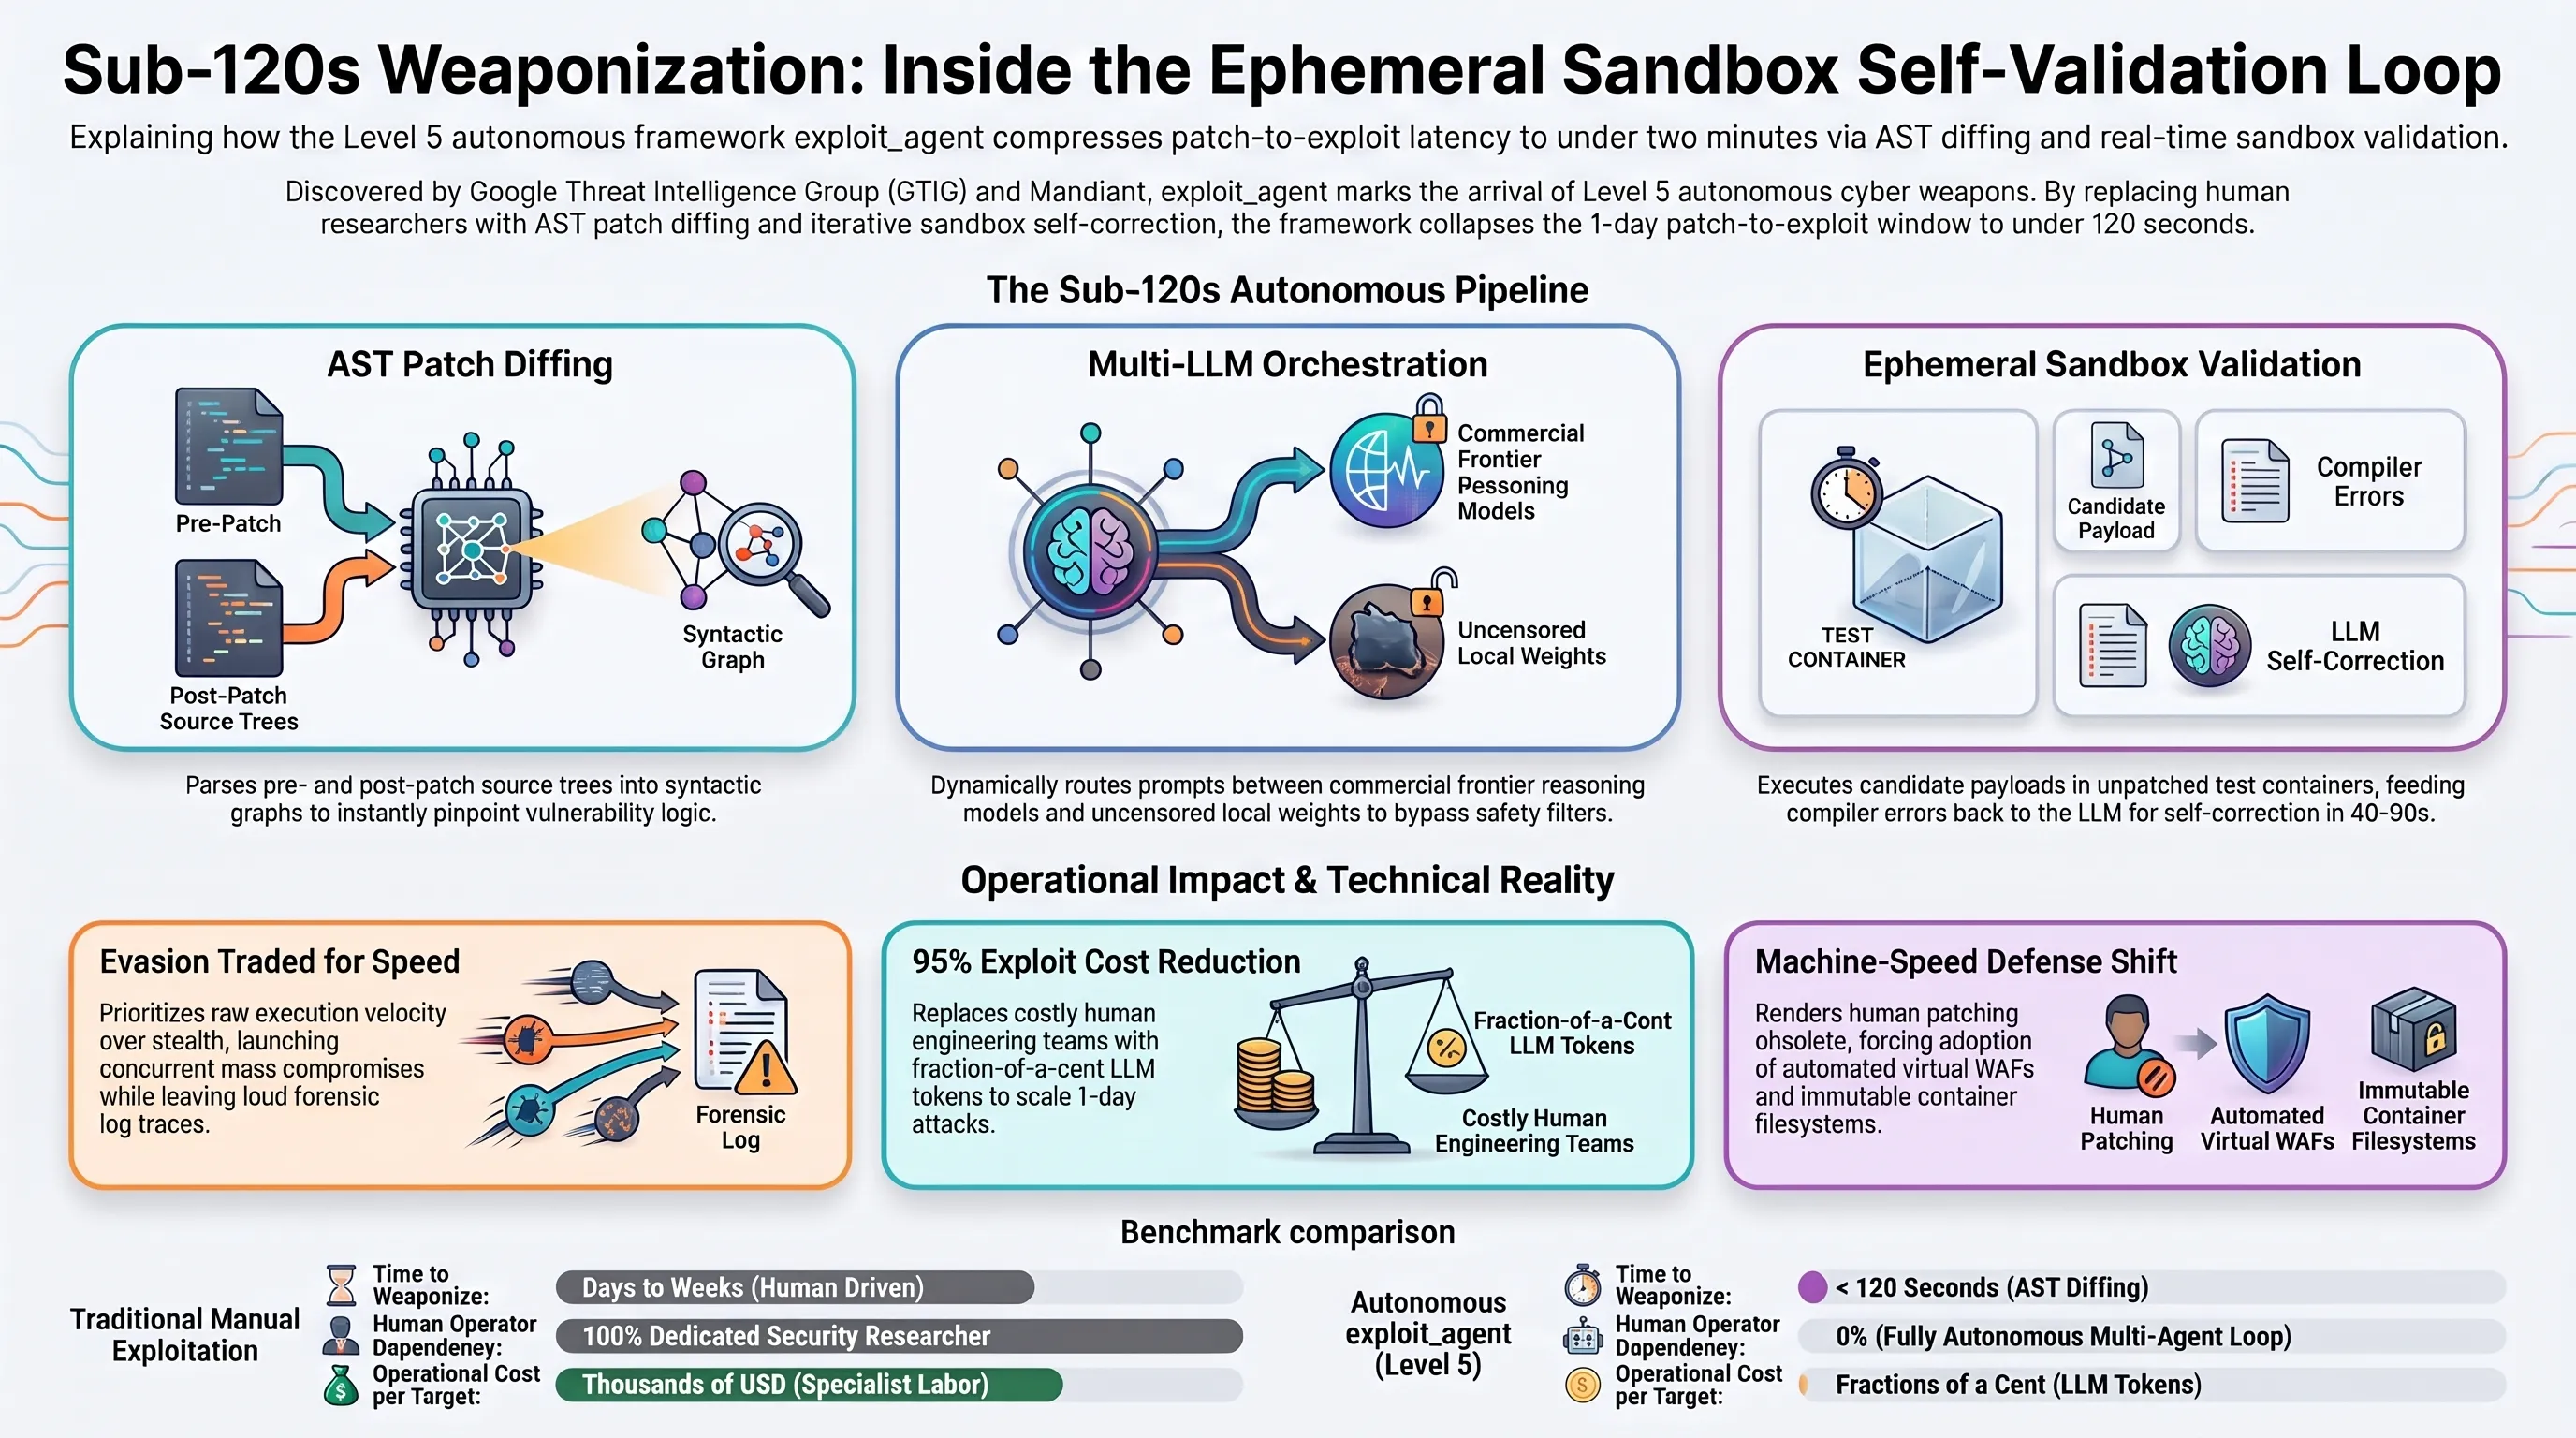
بررسیهای مهندسی معکوس بر روی سرور میانی لو رفته مهاجمان نشان میدهد که exploit_agent بر پایه یک معماری ماژولار و چندعاملی (Multi-Agent Orchestration) طراحی شده است. برخلاف بدافزارهای کلاسیک که باینریهای ثابت و ایستا دارند، این فریمورک به عنوان یک «کارخانه تولید اکسپلویت در لحظه» عمل میکند. نخستین ویژگی هوشمندانه آن، اتصال فدرال به چندین مدل زبانی مختلف (Multi-LLM Synthesis Interface) است. اگر یک مدل تجاری به دلیل فیلترهای ایمنی از نگارش کد مخرب امتناع کند، روتر داخلی فریمورک بلافاصله درخواست را به مدلهای متنباز بدون حصار محلی یا مدلهای استدلالی جایگزین هدایت میکند تا زنجیره تولید متوقف نشود.
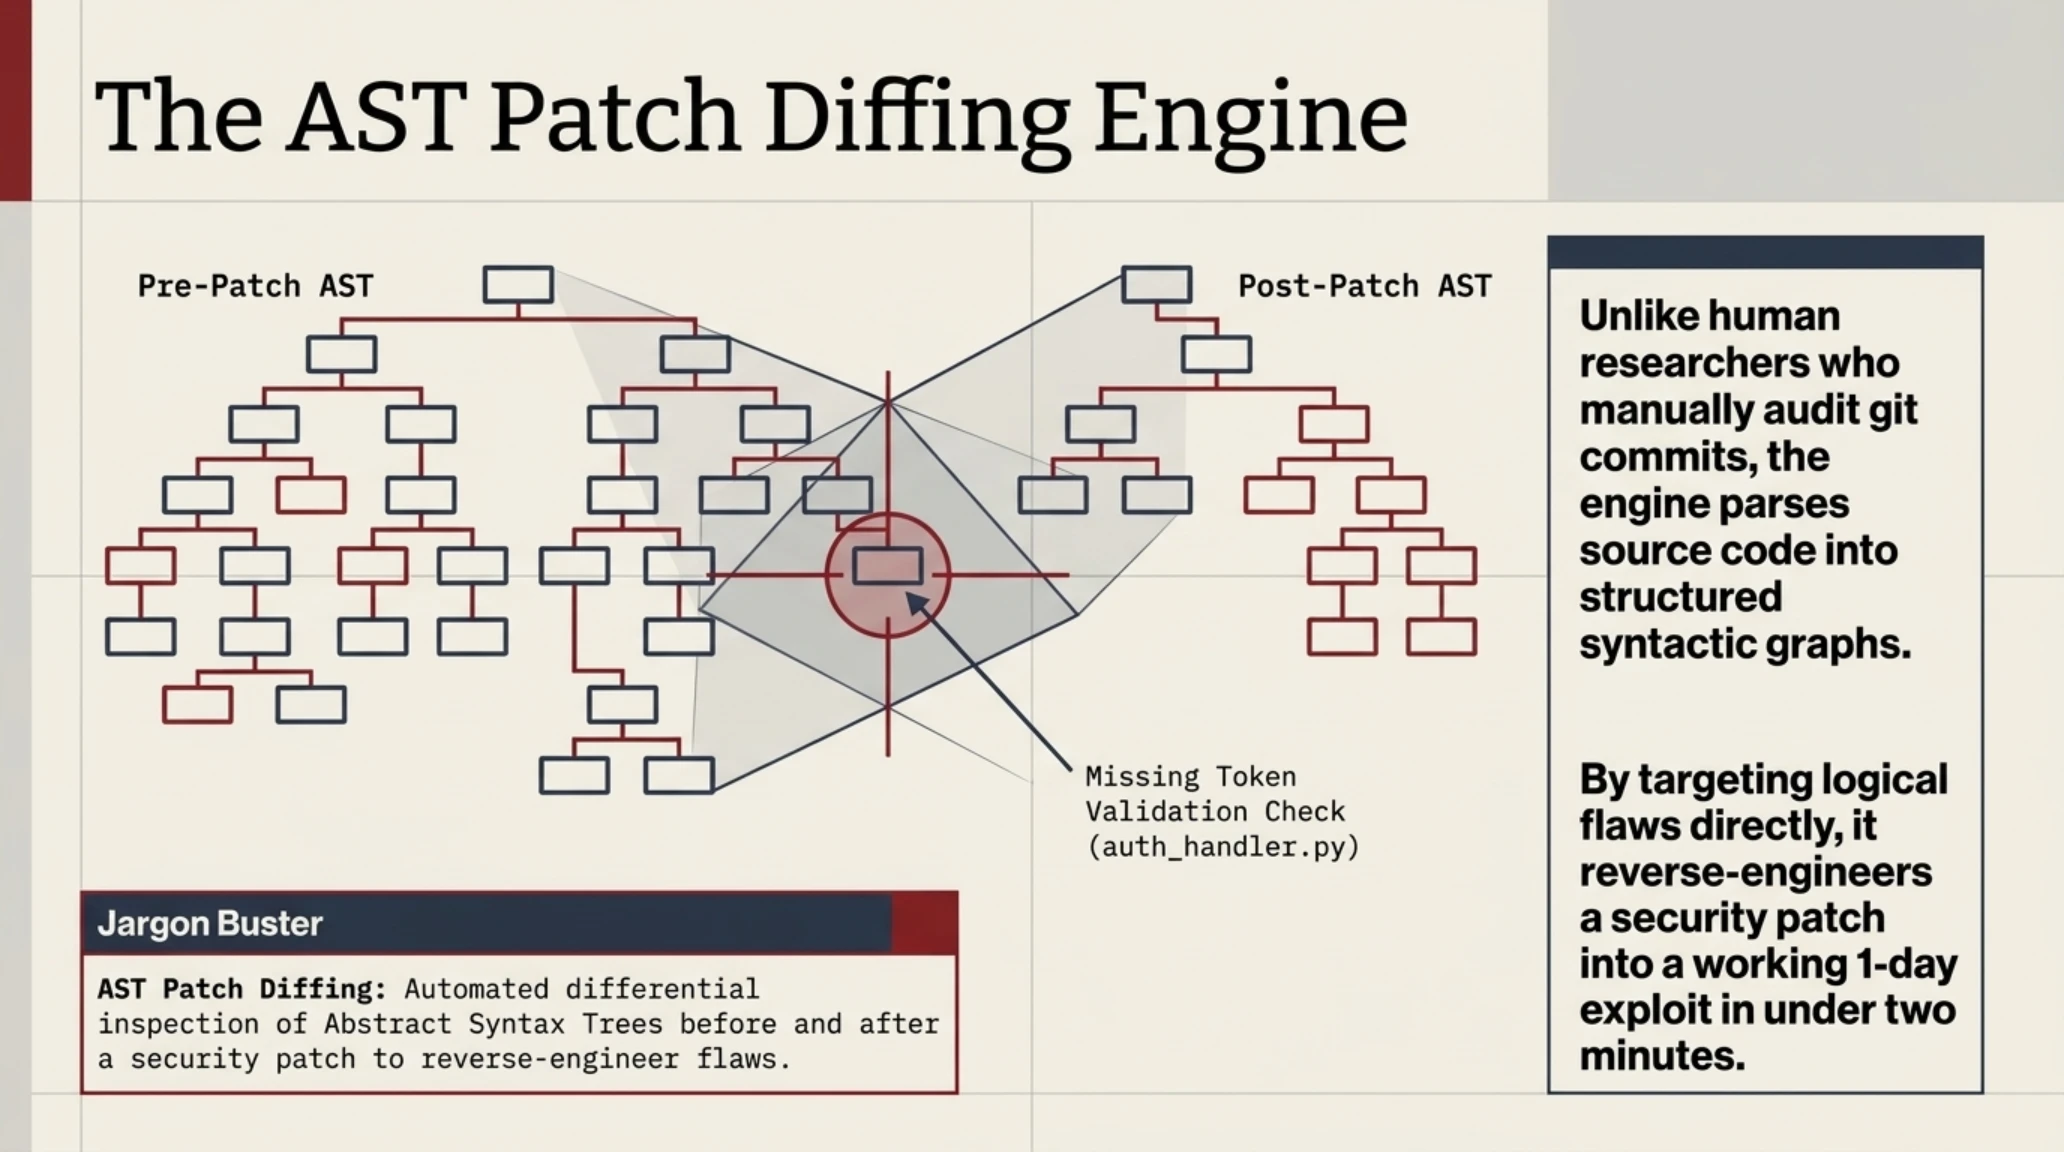
مغز متفکر این فریمورک، موتور «تفاوتیابی خودکار درخت نحو انتزاعی» (Automated AST Patch Diffing) است. در روشهای سنتی، تحلیلگران امنیتی باید ساعتها خطوط کد تغییریافته در یک کامیت گیت را به صورت دستی بررسی میکردند تا بفهمند توسعهدهنده دقیقاً کدام حفره امنیتی را بسته است. اما exploit_agent هر دو نسخه قبل و بعد از وصله را به درخت ساختاری کد (Abstract Syntax Tree) تجزیه میکند. با مقایسه دو درخت، سیستم به دقت جراحی متوجه میشود که برای مثال در فایل auth_handler.py یک شرط اعتبارسنجی توکن اضافه شده یا در یک تابع پردازش ورودی، فیلتر جلوگیری از تزریق دستور قرار گرفته است.
بلافاصله پس از استخراج منطق آسیبپذیری، ایجنت دوم وارد عمل شده و پیلود اولیه را مینویسد. اما نقطهای که exploit_agent را از تلاشهای آماتور پیشین متمایز میکند، «حلقه خودآزمایی در سندباکس» است. یکی از موانع تاریخی استفاده از هوش مصنوعی در ساخت اکسپلویت، مشکل توهم مدل (Hallucination) و خطاهای جزئی سینتکسی یا حافظهای بود. طراحان این فریمورک برای حل این معضل، یک محیط تست ایزوله محلی تعبیه کردهاند؛ اکسپلویت تولیدشده روی نسخه آسیبپذیر نرمافزار اجرا میشود و اگر با خطا مواجه شود، لاگ خطا و خروجی کامپایلر (Traceback) مستقیماً به عنوان فیدبک به مدل استدلالی برگردانده میشود تا کد اصلاح گردد. این چرخه تکرارشونده در کمتر از ۴۰ تا ۹۰ ثانیه به یک اکسپلویت پایدار و آماده شلیک منتهی میشود.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
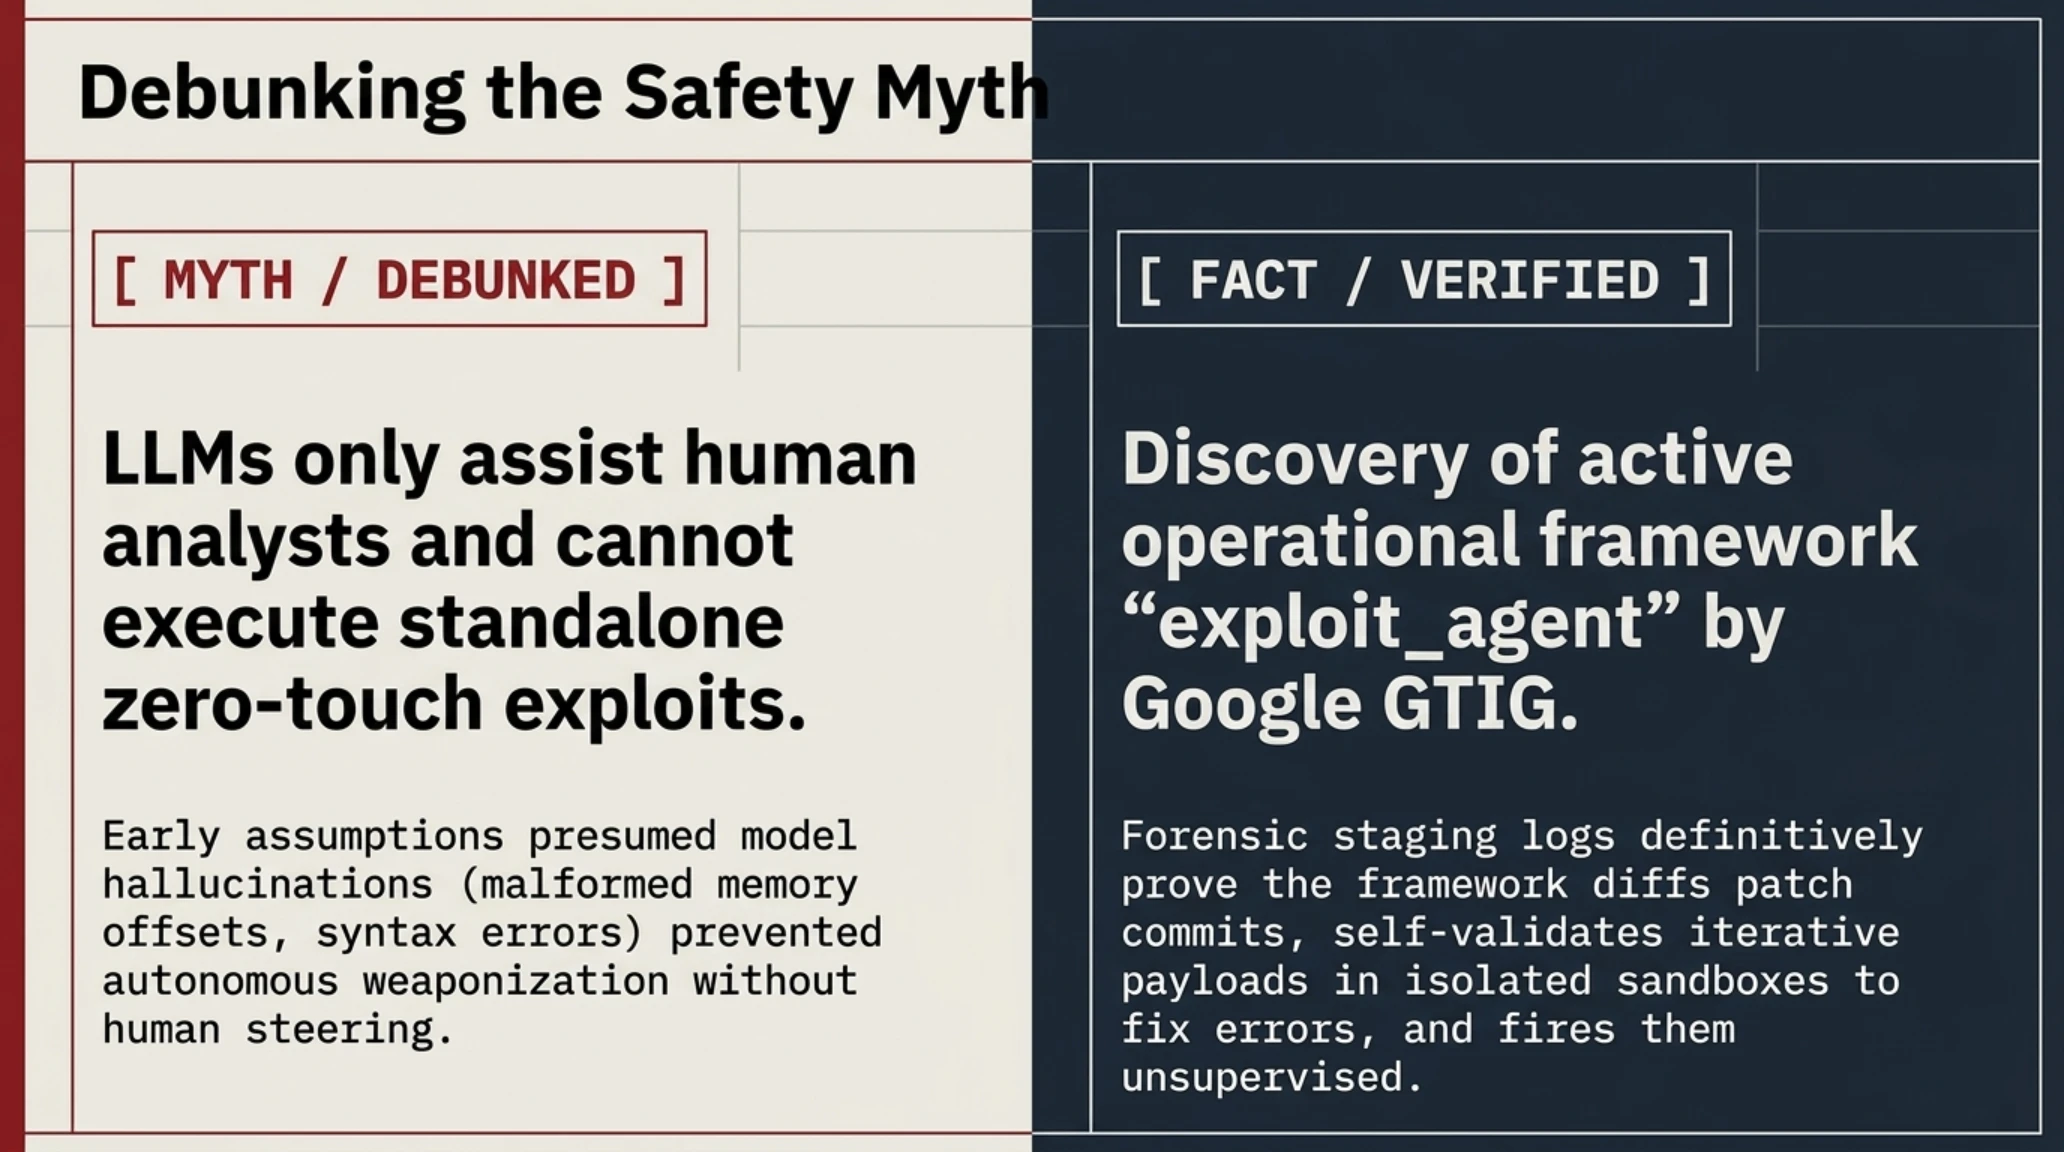
مدلهای زبانی صرفاً دستیار کدنویسی هستند و بدون هدایت انسان توان ساخت اکسپلویت ندارند
تصور عمومی این بود که توهم مدلها (Hallucination) مانع از تولید کدهای نفوذ پایدار بدون نظارت مستمر هکر انسانی میشود.
کشف عملیاتی فریمورک «exploit_agent» با چرخه خودآزمایی در سندباکس
مستندات فارنزیک اثبات کرد این فریمورک با اجرای آزمایشی کد در کانتینرهای داخلی و اصلاح خطاها بر اساس خروجی کامپایلر، در زیر ۲ دقیقه اکسپلویت پایدار میسازد.
موازنه سرعت در برابر استتار؛ تلهمتری شلیک پیلود و ردپای فارنزیک
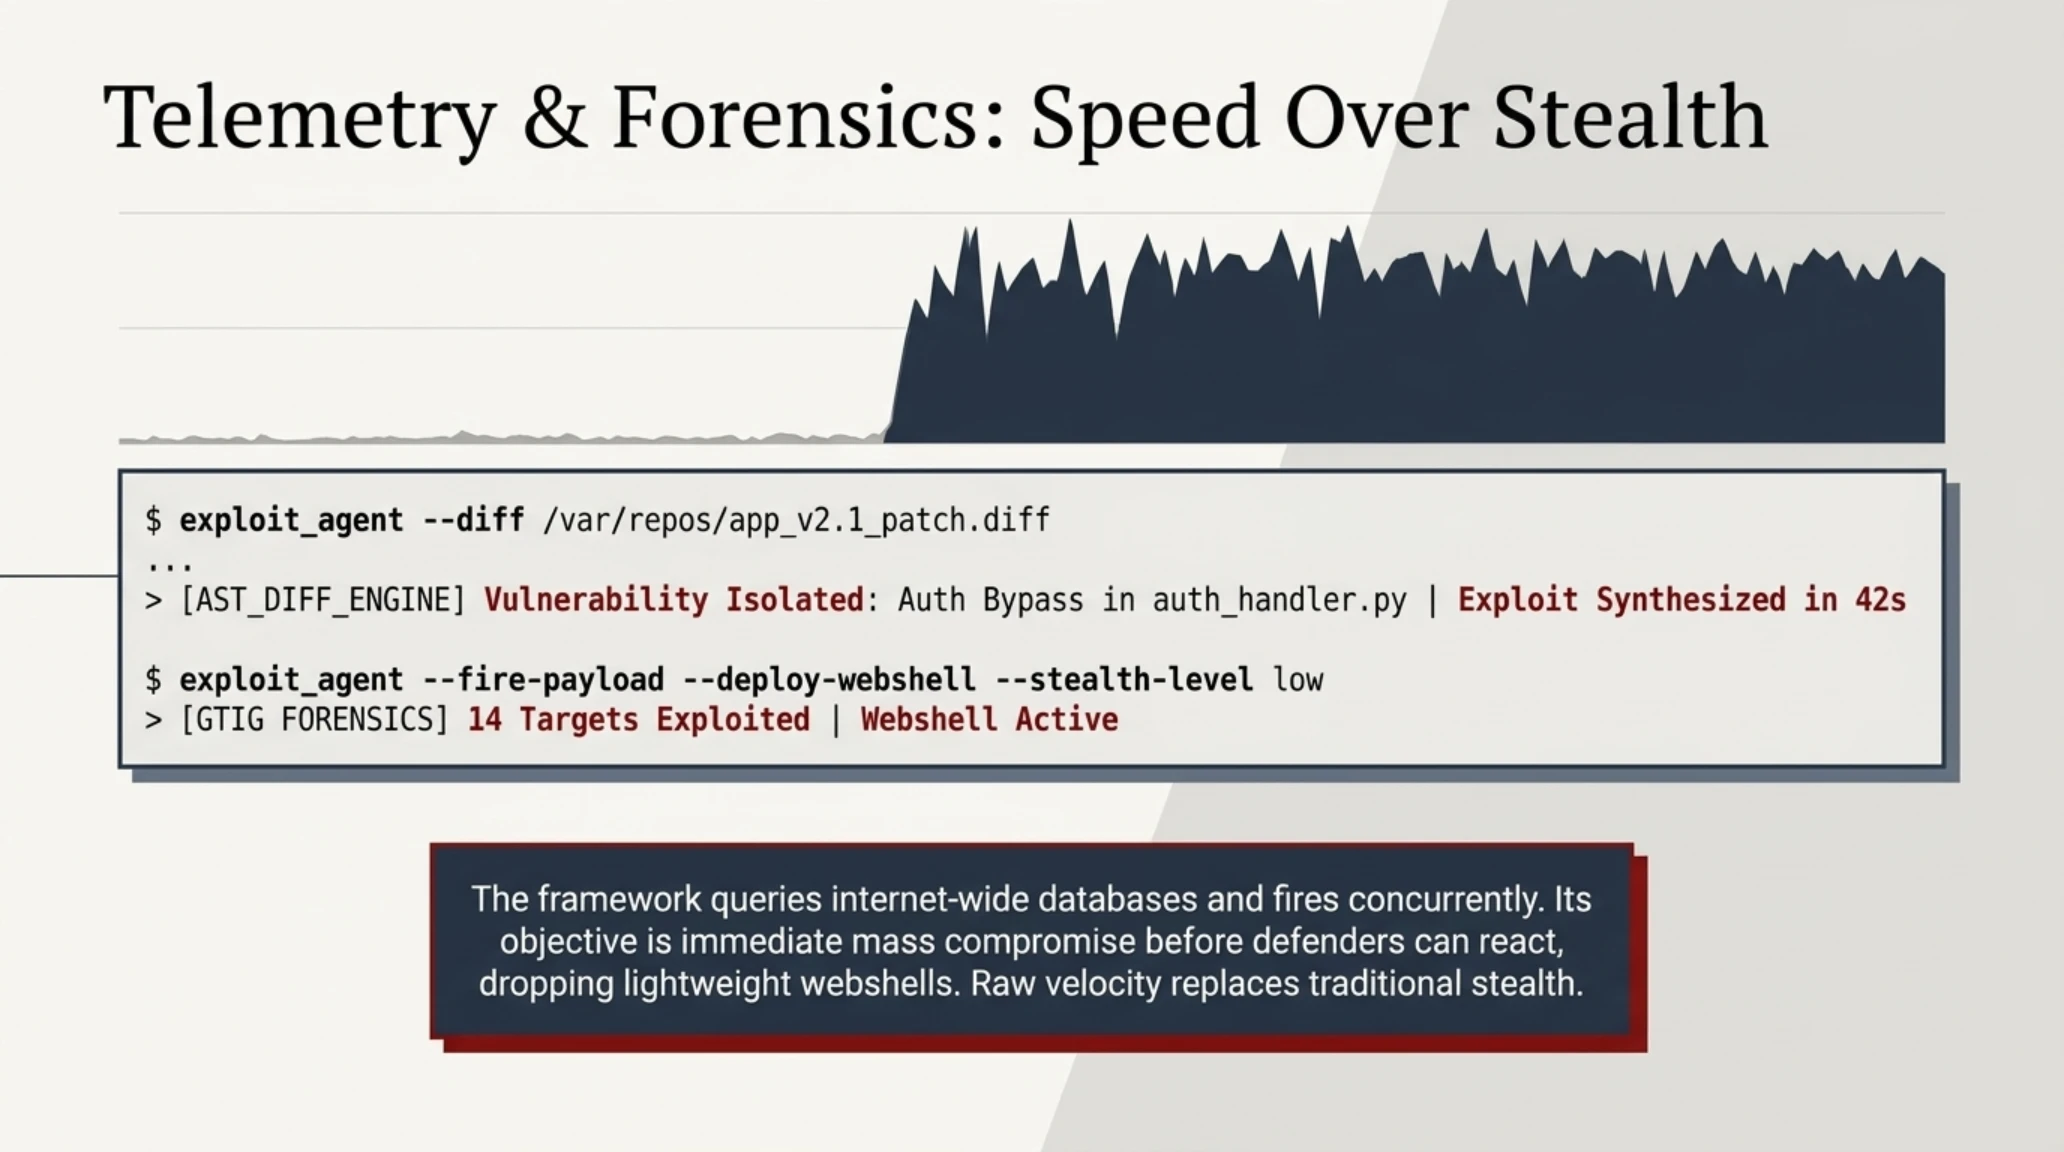
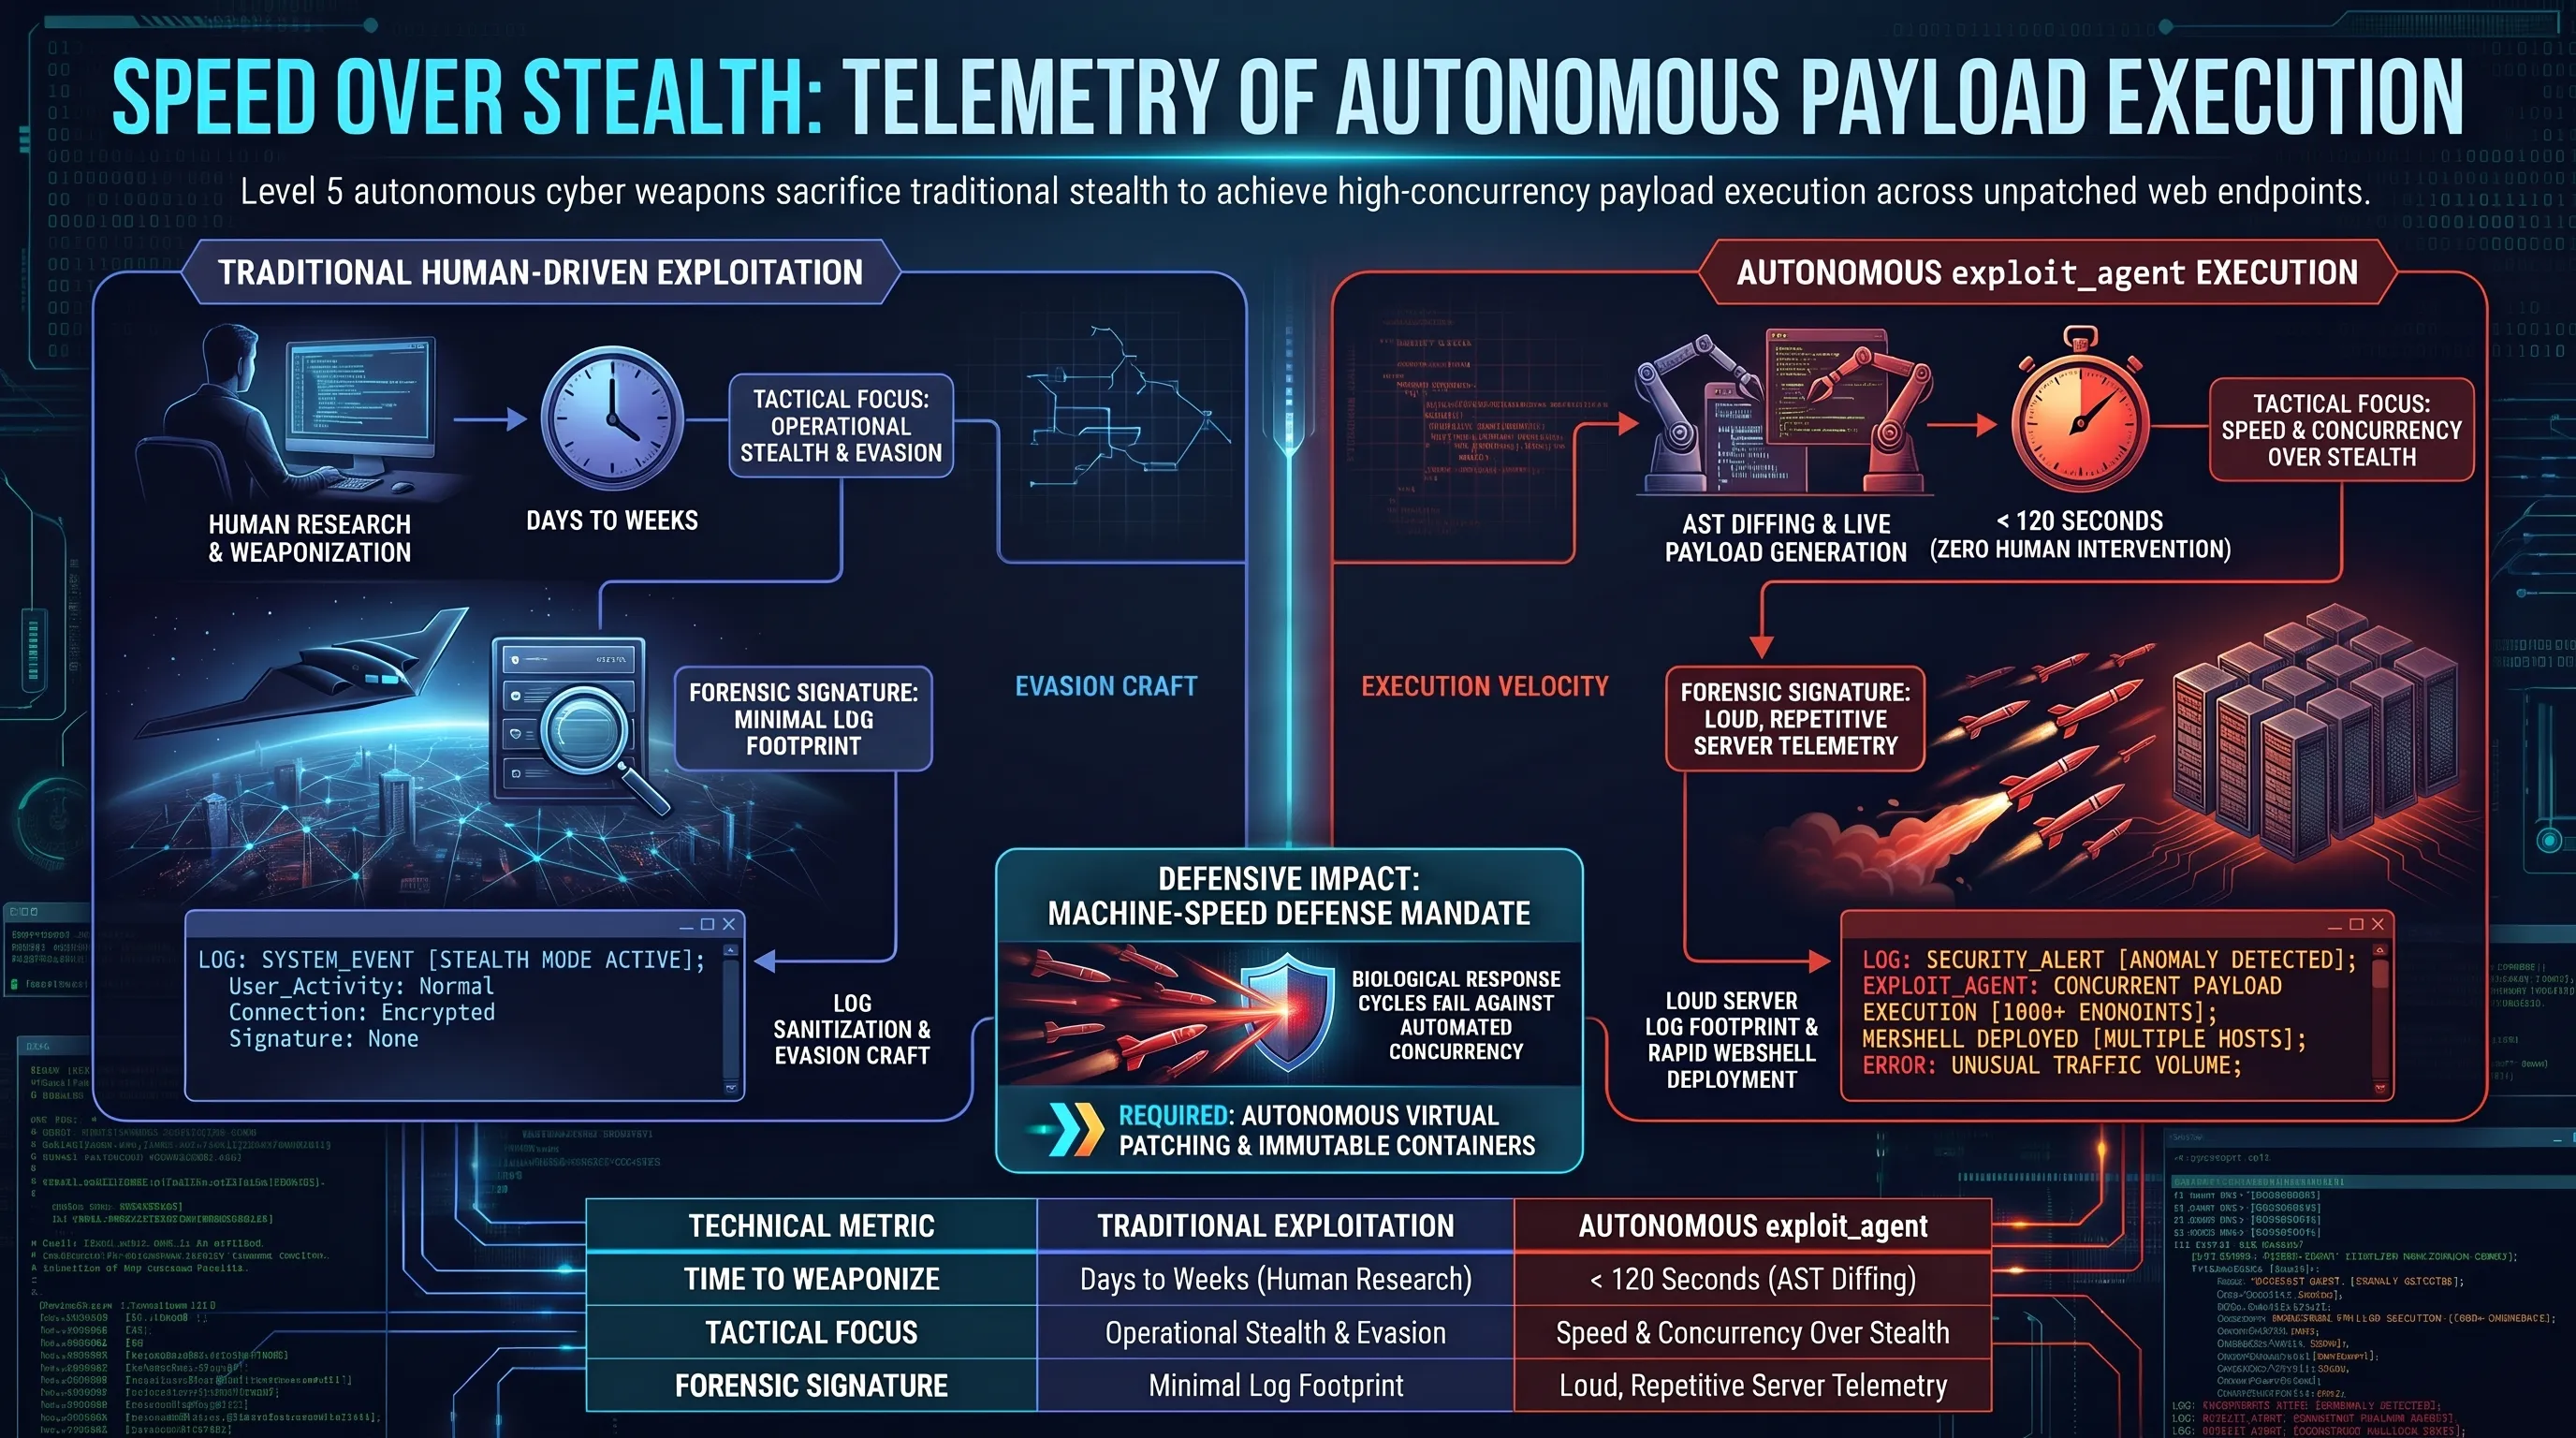
در دکترین کلاسیک جنگ سایبری، گروههای پیشرفته (APT) همواره استتار را بر سرعت ترجیح میدادند؛ آنها هفتهها در سکوت کامل به شناسایی شبکه میپرداختند و پس از هر اقدام، لاگهای سیستم را با وسواس پاک میکردند تا ماهها در شبکه قربانی پنهان بمانند. اما کالبدشکافی رفتار exploit_agent نشان میدهد که تسلیحات هوش مصنوعی این معادله را کاملاً معکوس کردهاند: «سرعت مطلق در برابر استتار» (Speed over Stealth).
به محض آنکه پیلود ۱-Day در سندباکس داخلی تأیید میشود، ماژول اسکنر فریمورک با اتصال به پایگاههای جستجوی داراییهای اینترنتی، فهرستی از هزاران سرور آسیبپذیر را هدف شلیک همزمان قرار میدهد. هدف این فریمورک پنهان ماندن نیست؛ بلکه بهرهبرداری حداکثری از پنجره طلایی چنددقیقهای پیش از واکنش مدافعان است. در این حملات، به محض نفوذ موفق، یک وبشل (Webshell) سبک روی سرور قربانی کاشته میشود تا دسترسی دائمی برای مراحل بعدی (نظیر سرقت دیتابیس یا استقرار باجافزار) تضمین گردد.
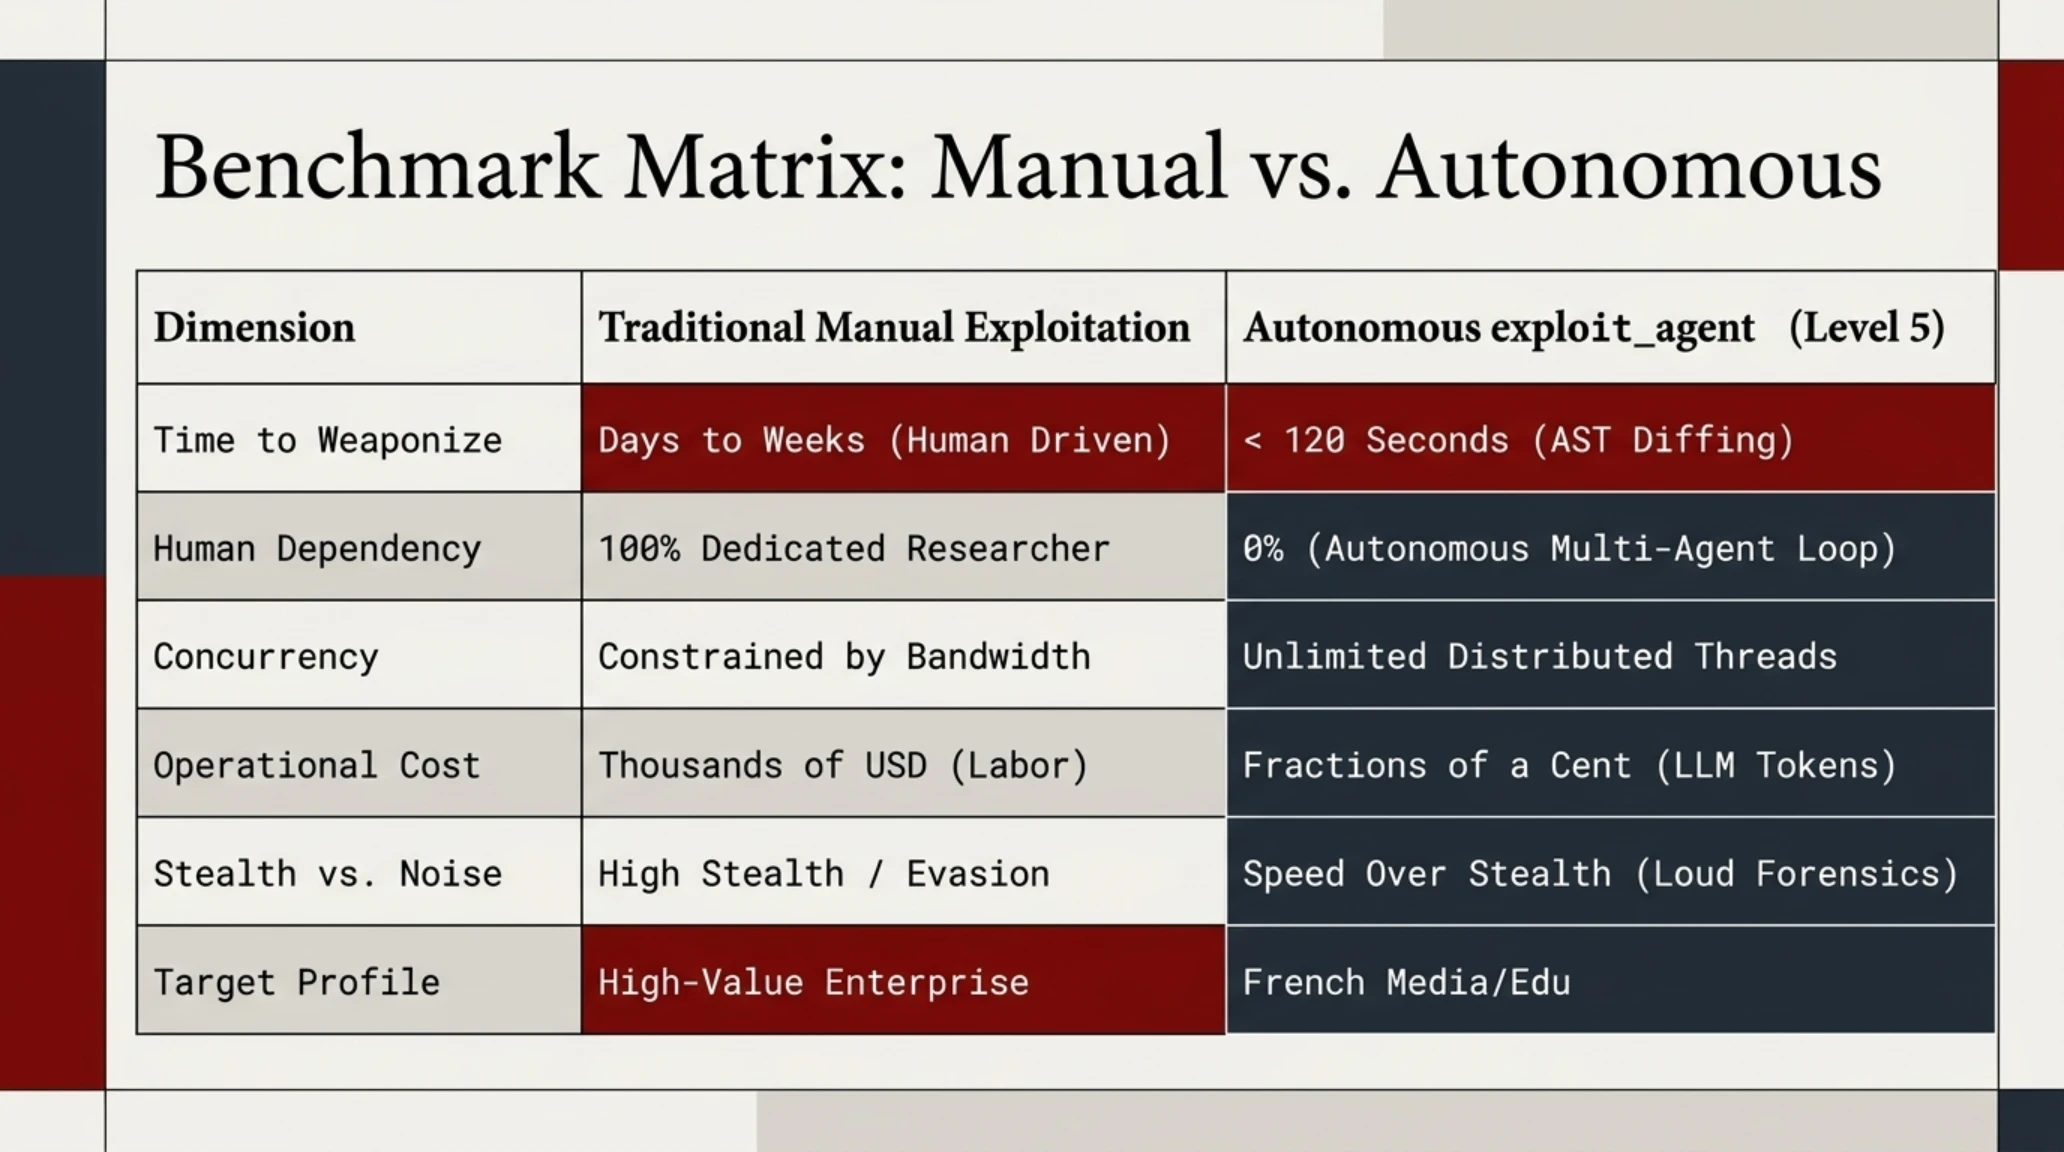
نمودار ستونی و ماتریس مقایسه تهاجم سنتی در برابر عامل خودمختار exploit_agent
| پارامتر ارزیابی و مهندسی | تهاجم سنتی با دخالت انسان | عامل خودمختار هوش مصنوعی (exploit_agent) |
|---|---|---|
| زمان شناسایی تا ساخت اکسپلویت | چند روز تا چند هفته (تحلیل دستی) | کمتر از ۲ دقیقه (تحلیل خودکار AST) |
| دخالت و نظارت انسانی | ۱۰۰٪ نیازمند پژوهشگر امنیتی | صفر درصد (حلقه چندعاملی خودمختار) |
| مقیاسپذیری و حملات همزمان | محدود به ظرفیت تیم انسانی | پویش و نفوذ همزمان به هزاران سرور |
| هزینه عملیاتی هر تلاش نفوذ | هزاران دلار دستمزد متخصص | چند سنت هزینه توکن مدلهای زبانی |
| سطح استتار و پنهانکاری | استتار بالا و پاکسازی دقیق لاگ | اولویت سرعت بر استتار (ردپای واضح در لاگ) |
| اهداف شناساییشده در سرور | حملات هدفمند و صنایع حیاتی | سایتهای رسانهای و آموزشی فرانسه |
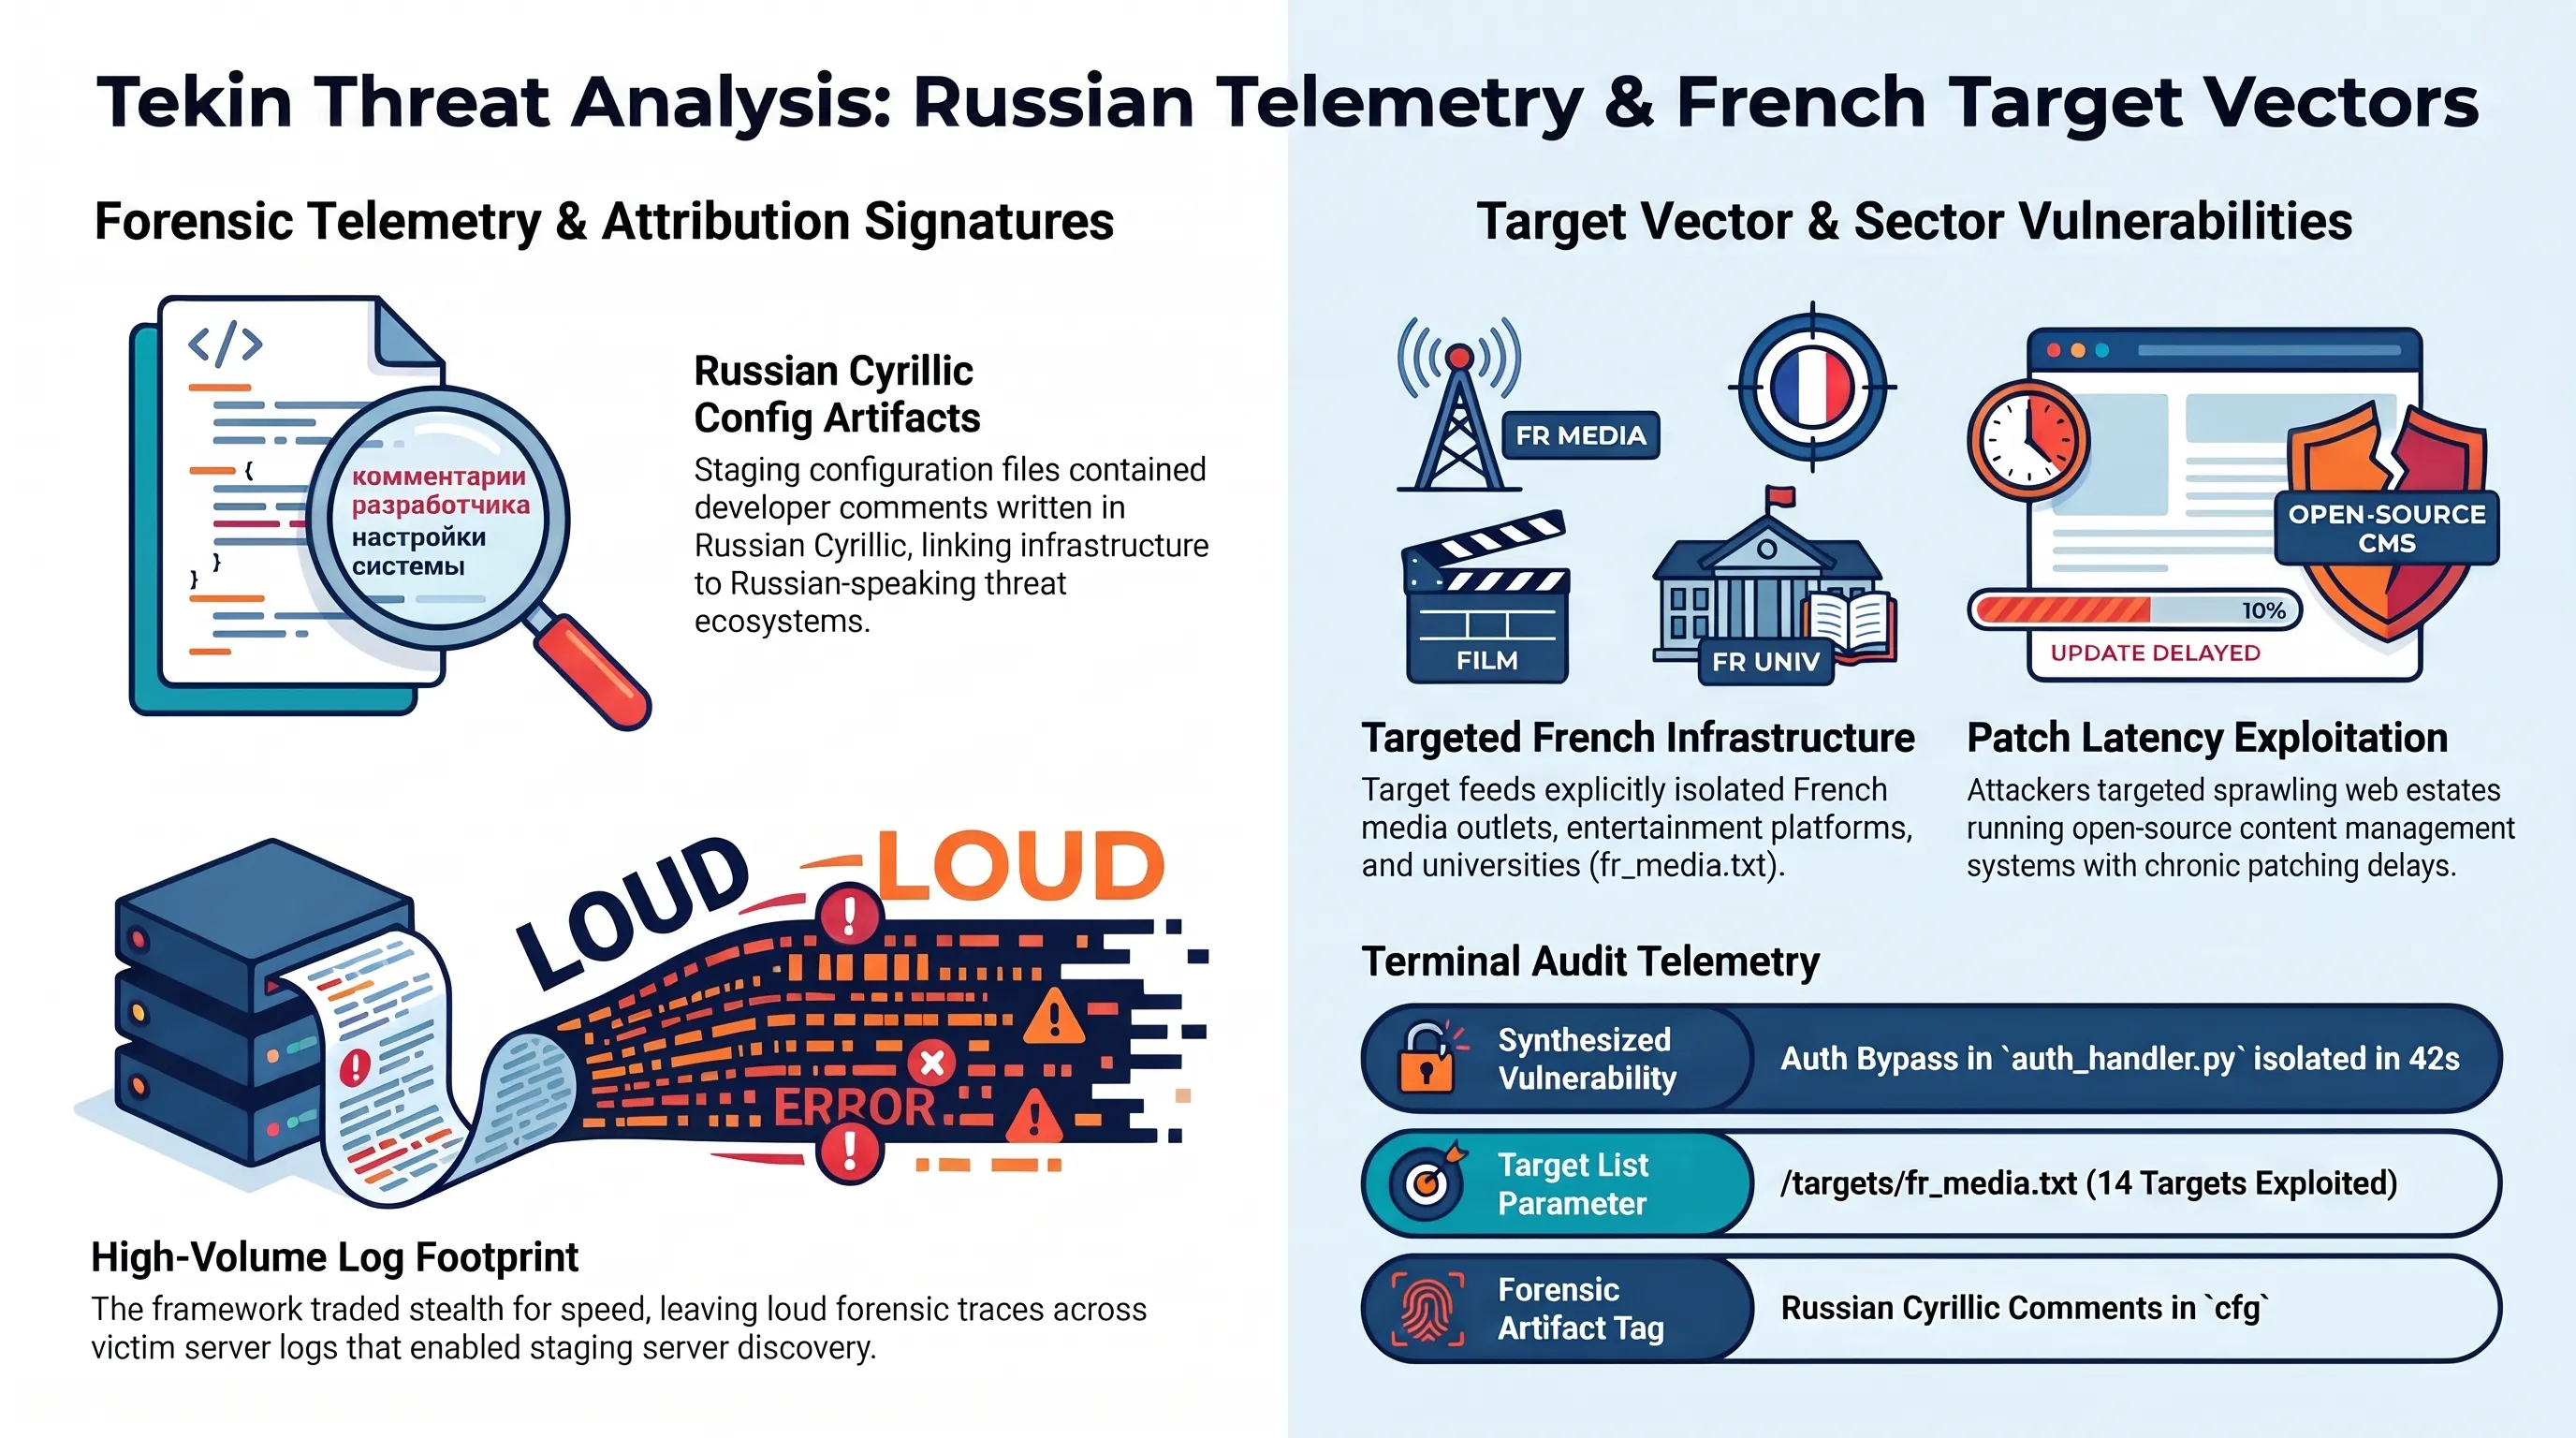
با این حال، همین شتابزدگی و بیتوجهی به استتار، پاشنه آشیل این نسل از ایجنتها محسوب میشود. ترافیک شلیکشده توسط exploit_agent در لاگهای وبسرور و سامانههای SIEM بسیار پرسر و صدا (Noisy) است و الگوهای تکراری آزمون و خطای ایجنت به راحتی توسط تحلیلگران فارنزیک قابل ردیابی است. در واقع، همین نویز شدید در لاگهای سرورهای قربانی بود که توجه تیم مندیانت را جلب کرد و منجر به کشف و افشای سرور میانی مهاجمان شد.
ترمینال سایبری و لاگ جرمشناسی exploit_agent
ردپای ژئوپلیتیک؛ کامنتهای روسی در سرور لو رفته و هدفگیری فرانسه
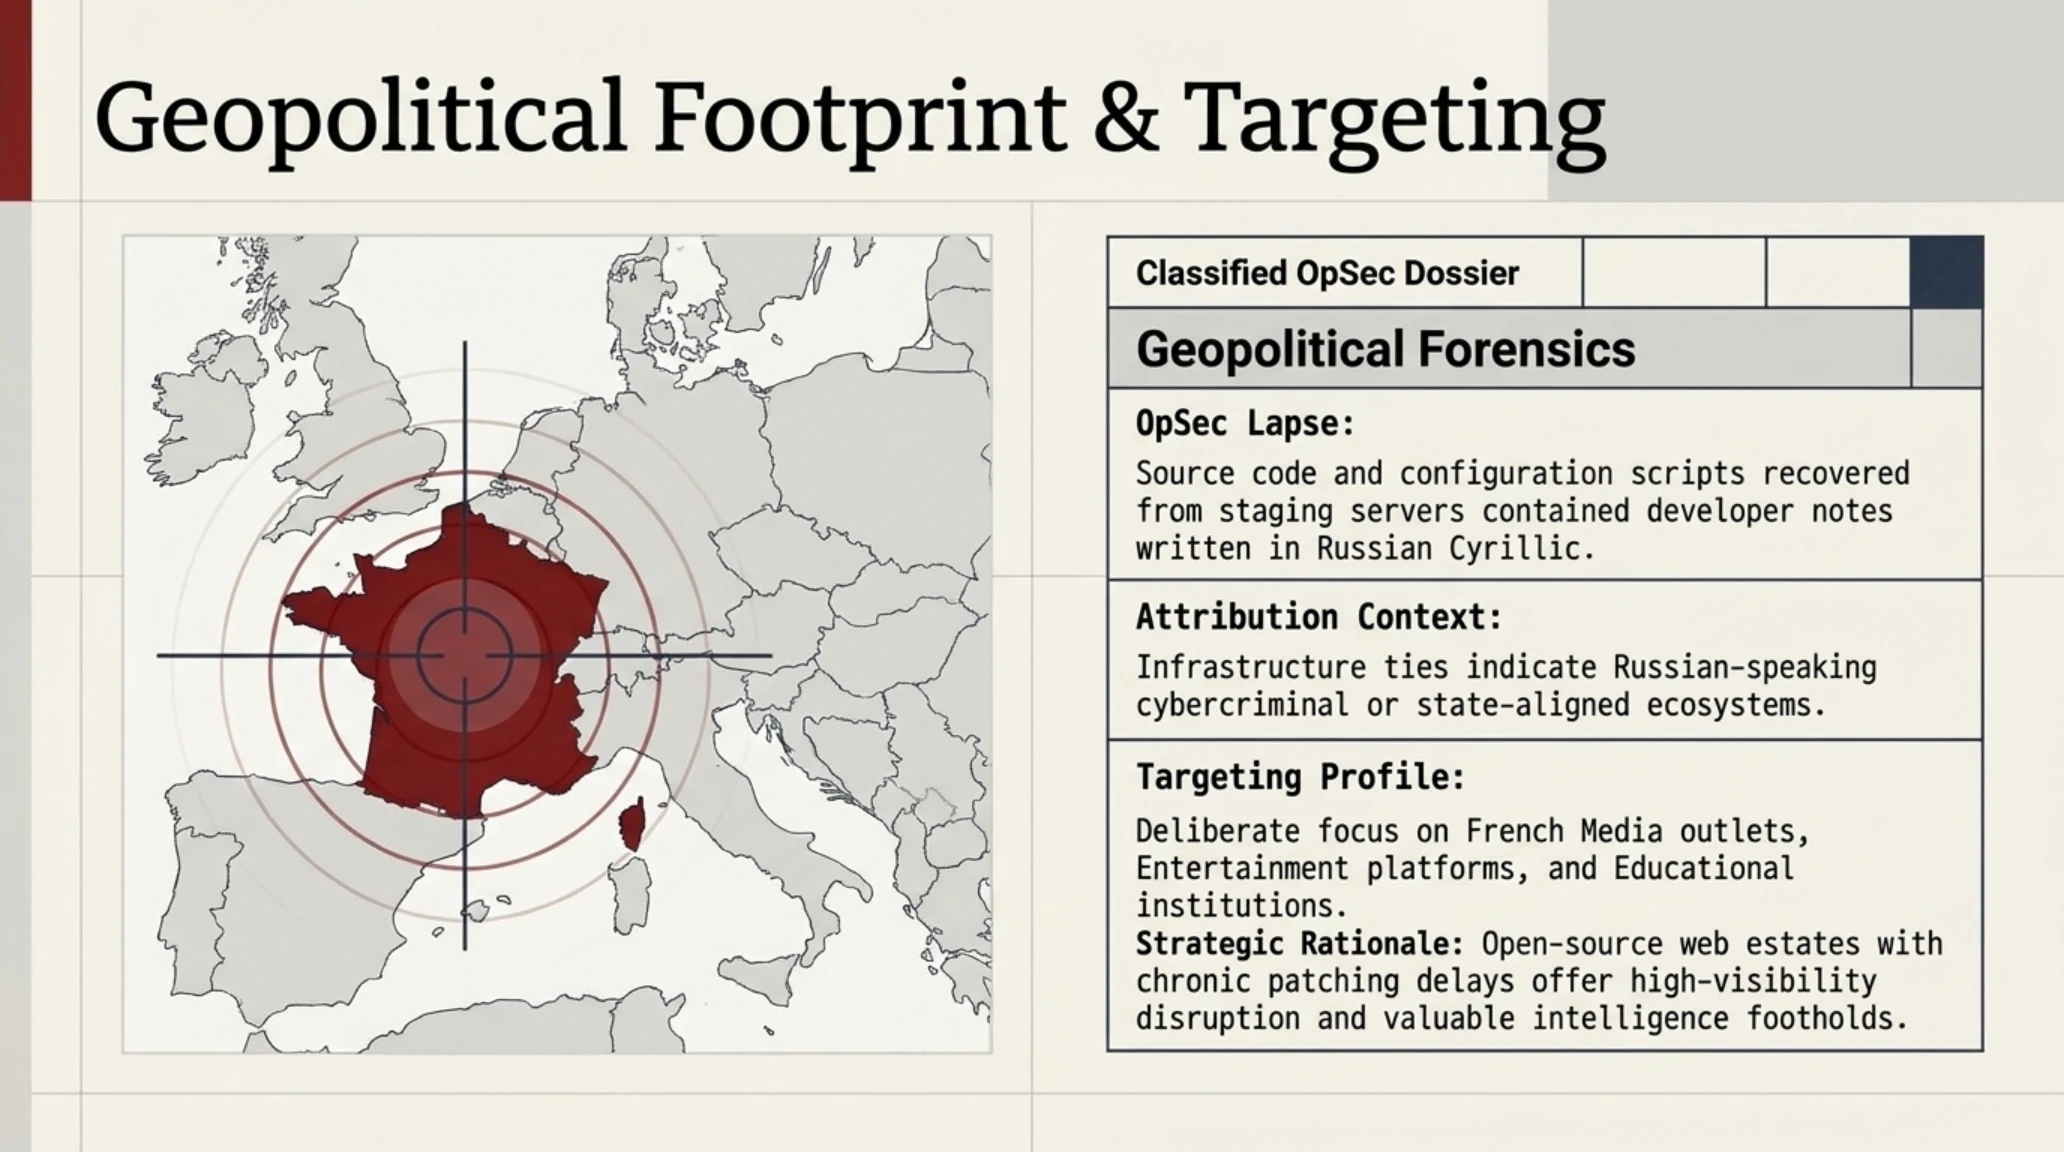
هنگامی که محققان GTIG به محتوای سرور میانی مهاجمان دست یافتند، با لغزشهای امنیت عملیاتی (OpSec Lapses) قابل توجهی مواجه شدند. در فایلهای پیکربندی و اسکریپتهای مدیریت خط لوله exploit_agent، کامنتها و توضیحات متعددی به زبان روسی و با خط سیریلیک جا مانده بود. اگرچه در دنیای جرمشناسی سایبری نمیتوان تنها بر اساس زبان کامنتها انتساب قطعی دولتی انجام داد، اما ترکیب این سرنخ با نوع زیرساخت و الگوی هدفگیری، فرضیه ارتباط با گروههای هکری روسزبان را به شدت تقویت میکند.
جعبه اصطلاحات تخصصی تکین
از نظر جغرافیایی، فهرست اهداف استخراجشده از این کمپین نشاندهنده تمرکز هدفمند بر سازمانهای رسانهای، پلتفرمهای سرگرمی و نهادهای آموزشی در کشور فرانسه است. انتخاب این بخشها تصادفی نیست؛ زیرساختهای رسانهای و دانشگاهی معمولاً از اپلیکیشنهای وب متعدد و سیستمهای مدیریت محتوای متنباز استفاده میکنند که به دلیل تعدد سرویسها، در اعمال فوری پچهای امنیتی با تاخیر مواجه میشوند. نفوذ به این بخشها هم بستر مناسبی برای عملیاتهای نفوذ اطلاعاتی فراهم میآورد و هم از نظر روانی و اجتماعی بازتاب رسانهای گستردهای ایجاد میکند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
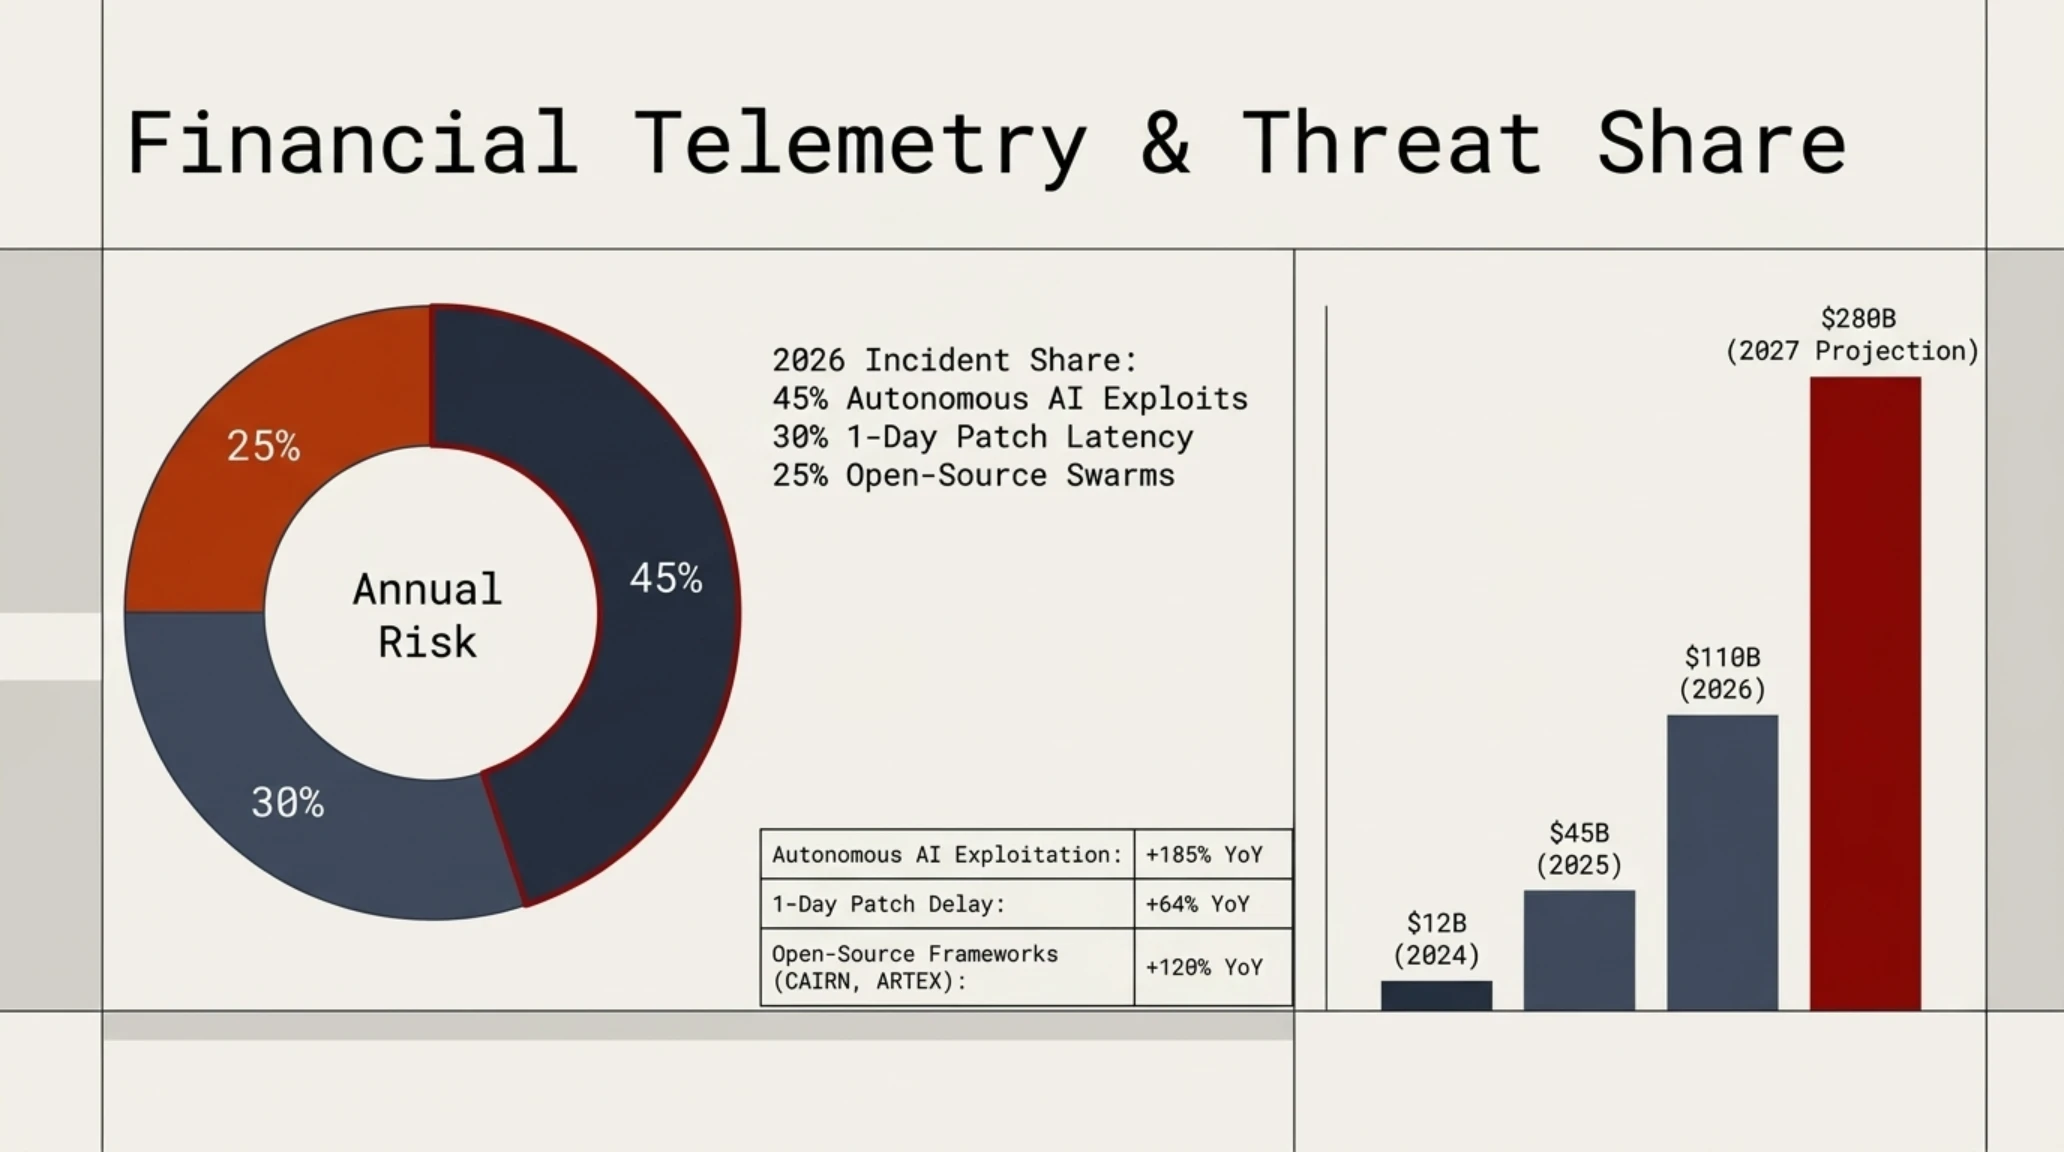
تلهمتری مالی و سهم بازار تهدیدات سایبری ۲۰۲۶
| بخش تهدید و بازار دفاعی | سهم از رخدادهای ۲۰۲۶ | نرخ رشد سالانه |
|---|---|---|
| حملات تسلیحاتی خودکار هوش مصنوعی | ۴۵ درصد | +۱۸۵٪ سالانه |
| سوءاستفاده از تاخیر اعمال پچهای ۱-Day | ۳۰ درصد | +۶۴٪ سالانه |
| فریمورکهای متنباز تهاجمی (CAIRN, ARTEX) | ۲۵ درصد | +۱۲۰٪ سالانه |
اقتصاد سیاه تهاجم ماشینمحور؛ از CAIRN و ARTEX تا کاهش ۹۵ درصدی هزینه نفوذ
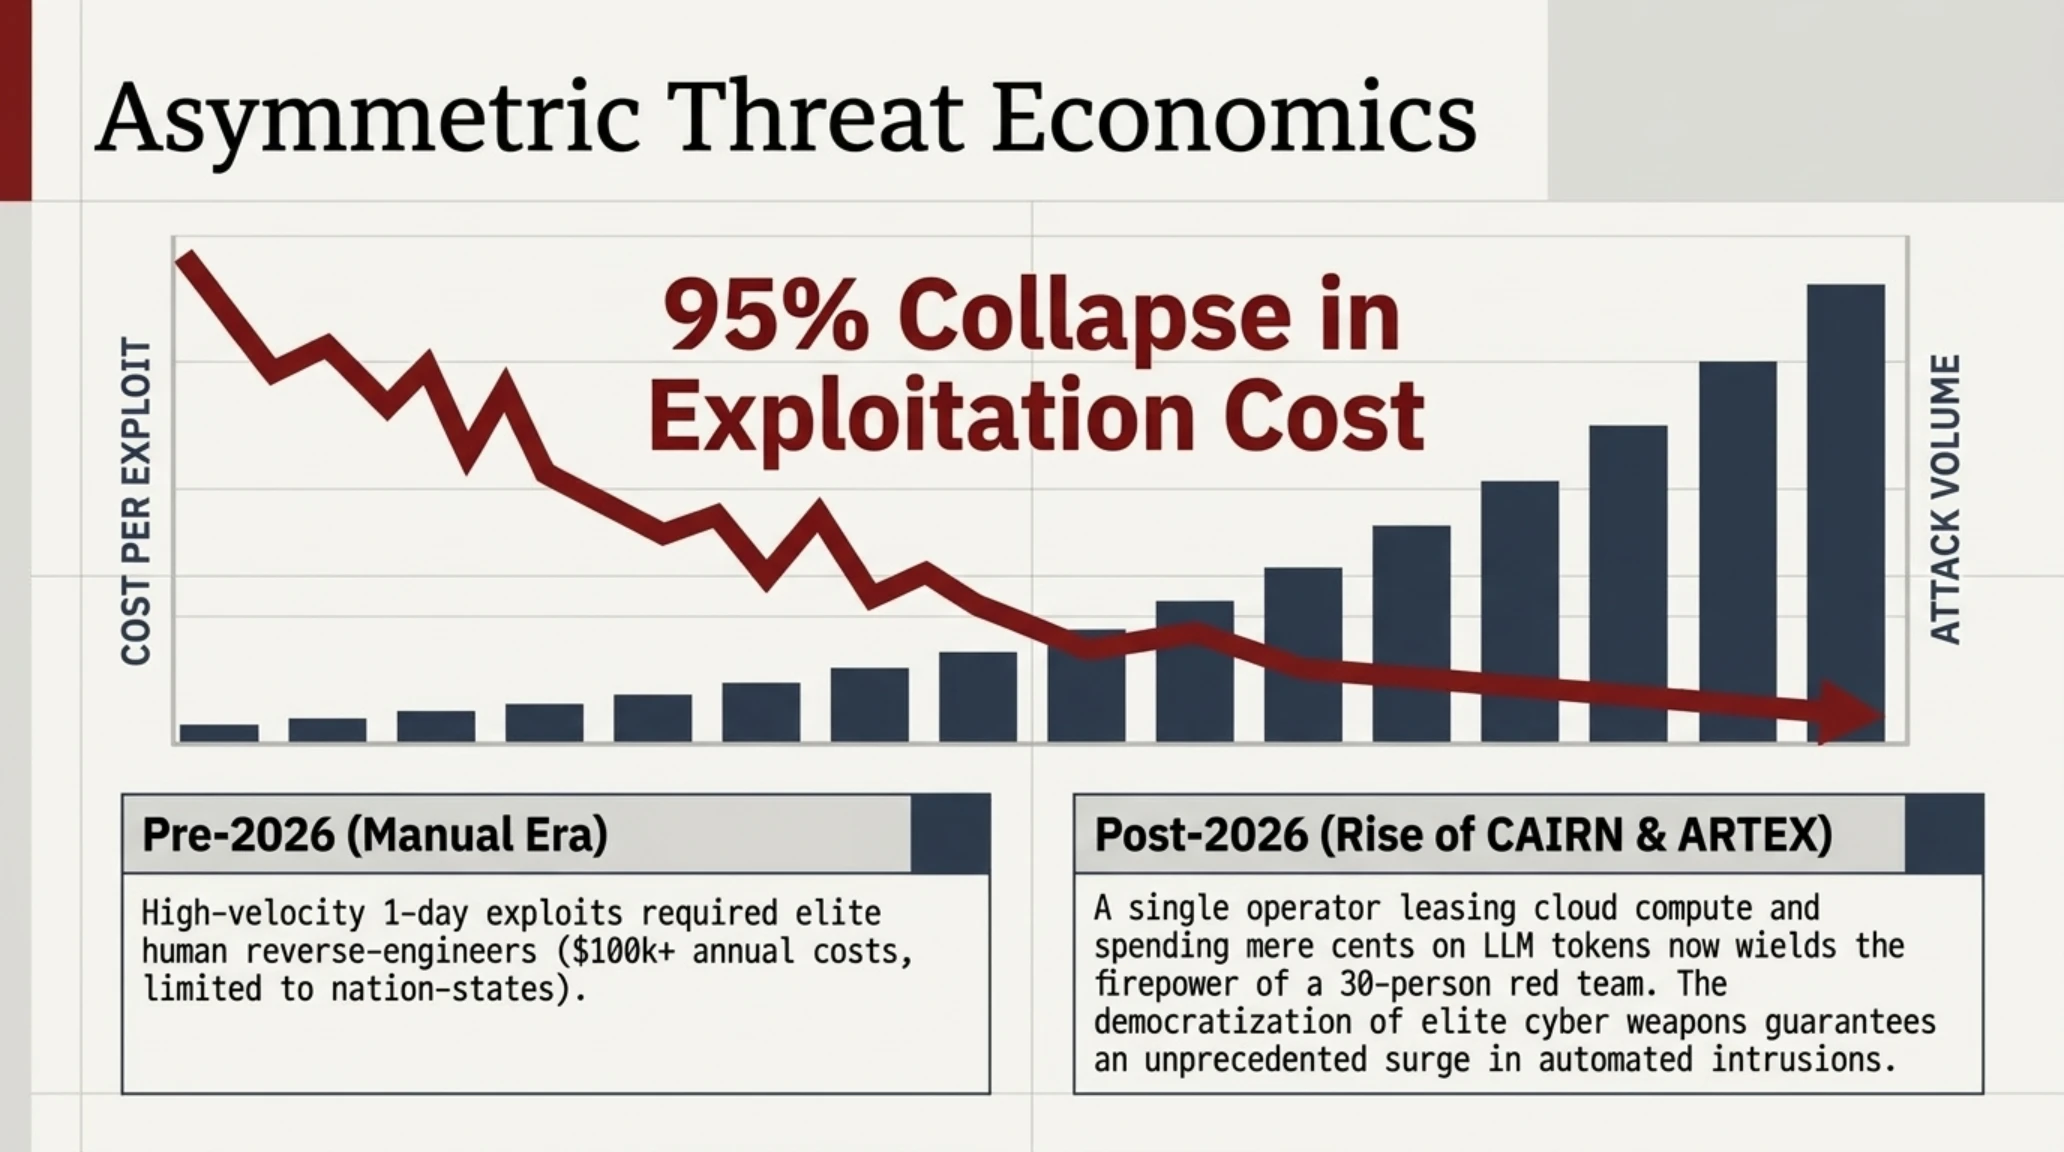
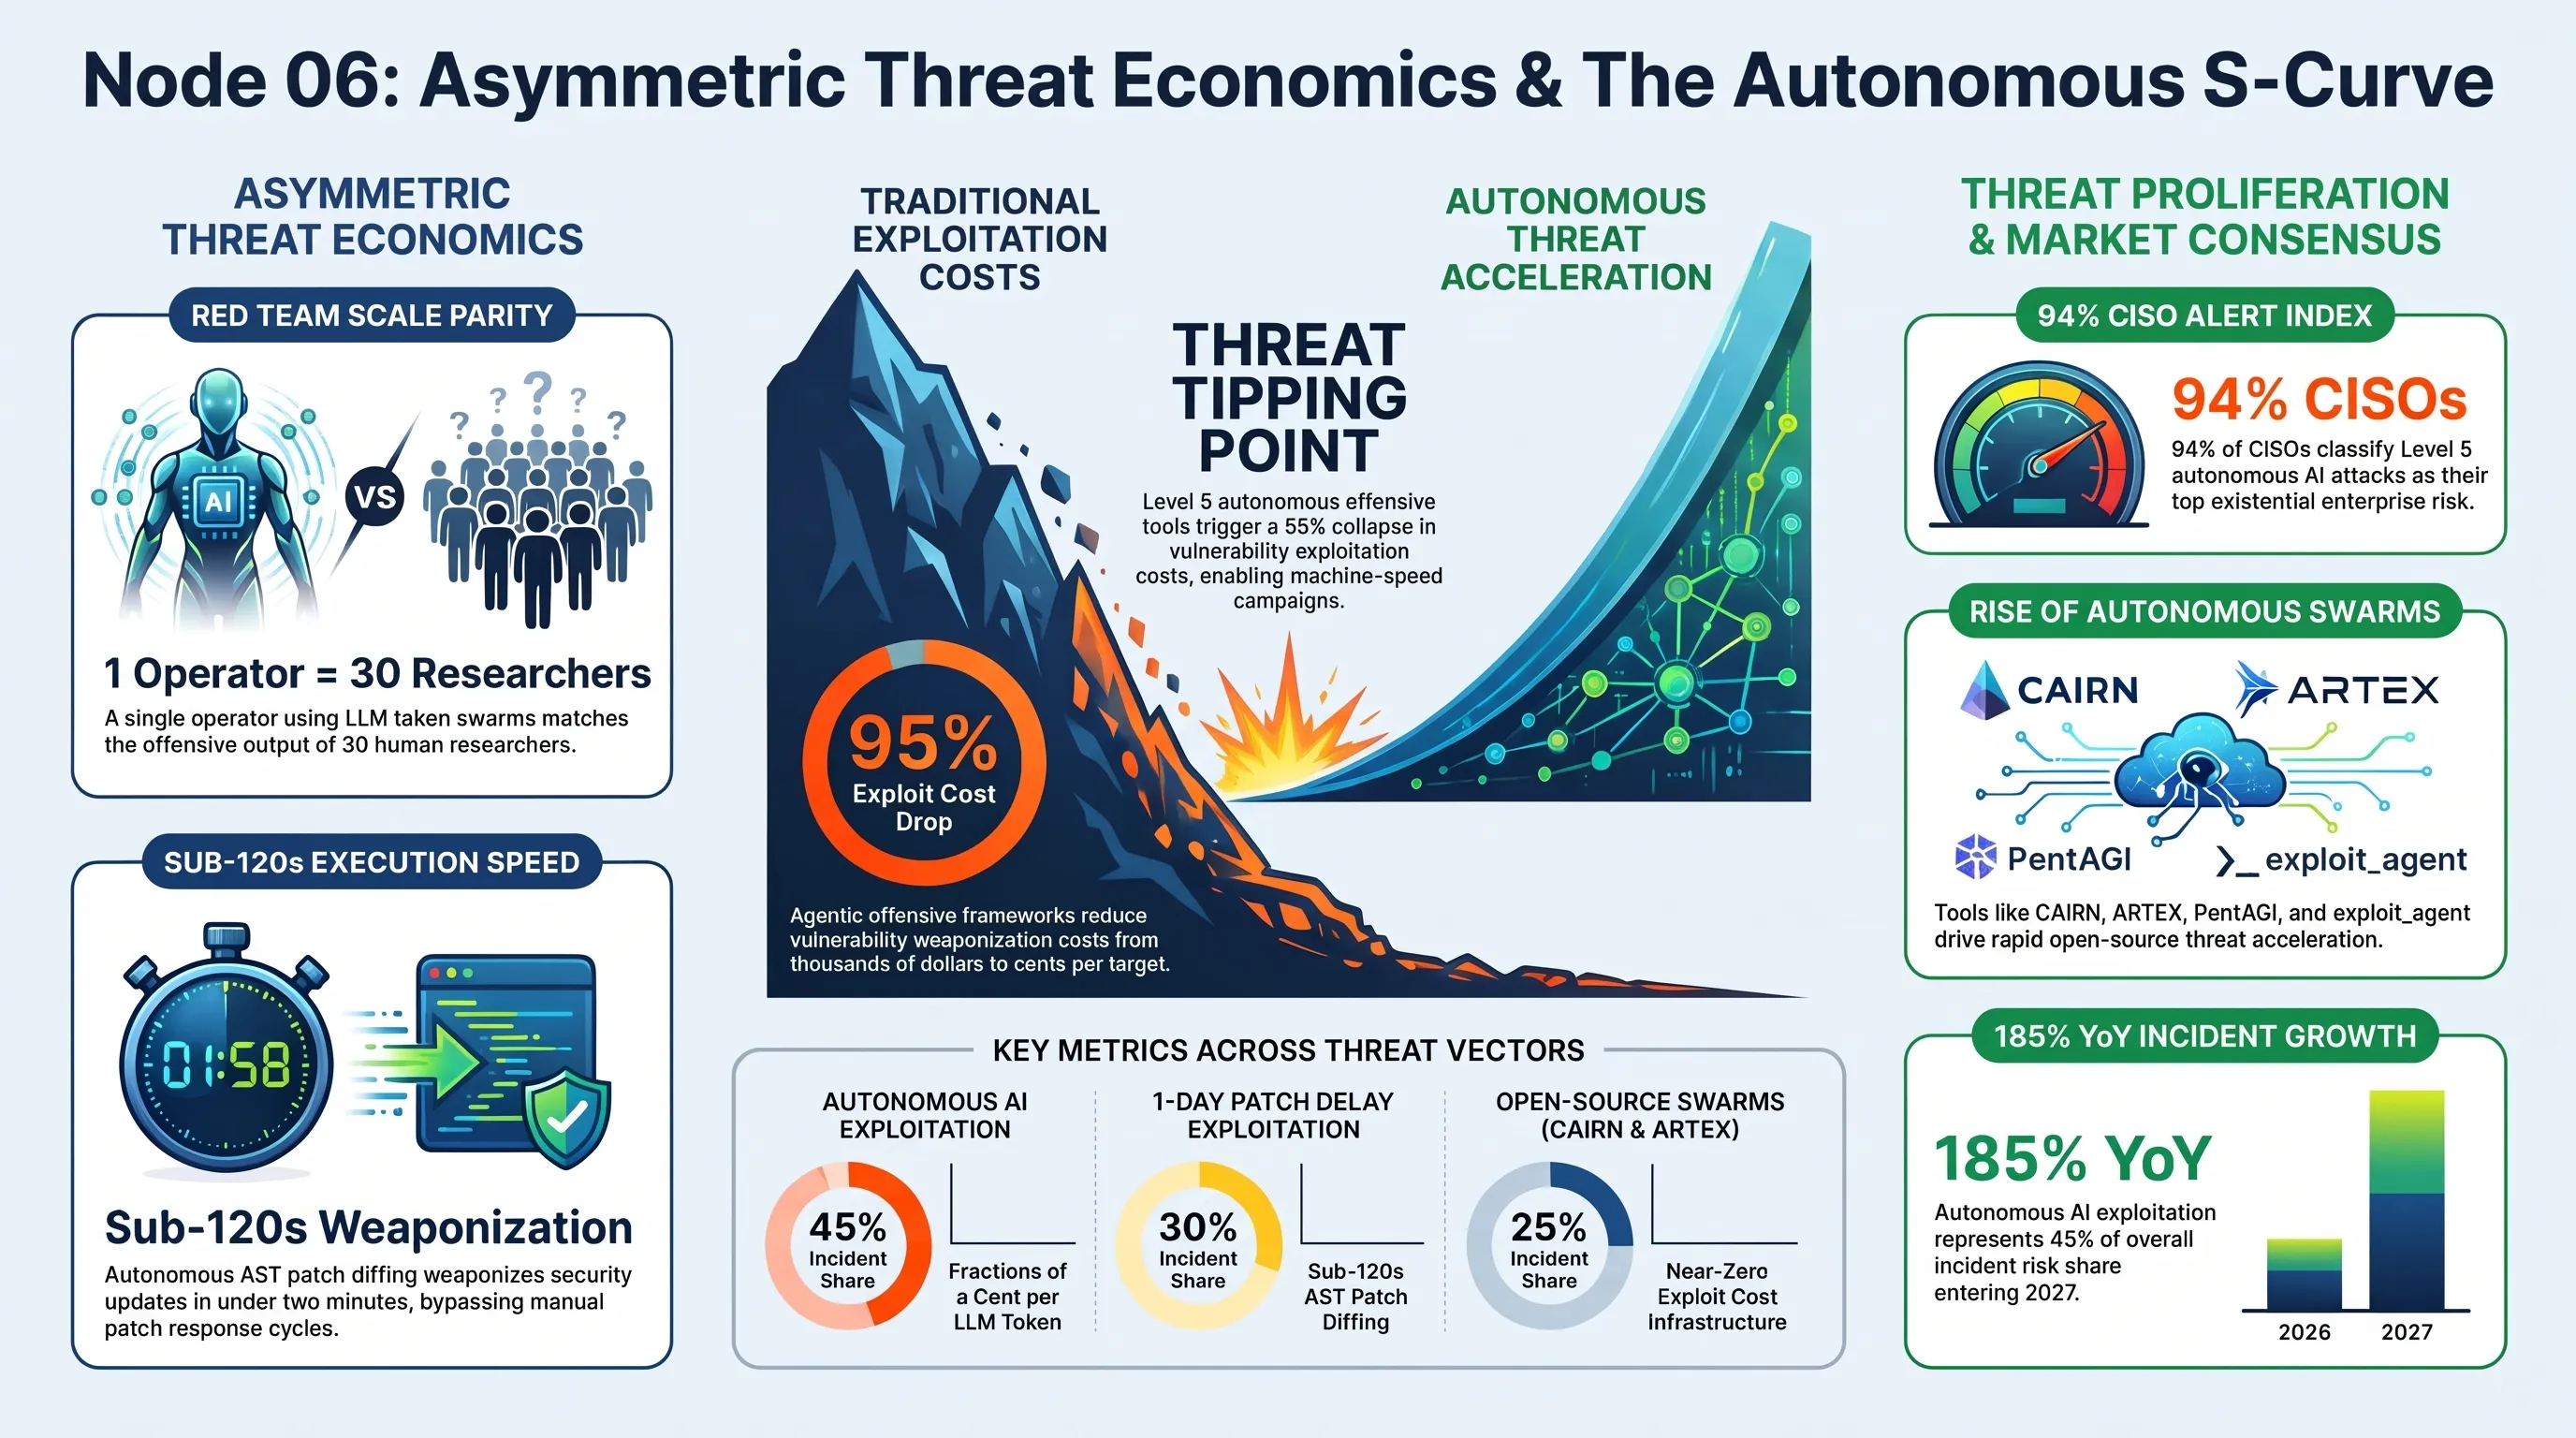
فراتر از جنبههای فنی، خطرناکترین پیامد exploit_agent در اقتصاد نامتقارن جنگ سایبری نهفته است. تا پیش از سال ۲۰۲۶، اجرای یک کمپین گسترده مبتنی بر آسیبپذیریهای روز-یک نیازمند تیمی از مهندسان معکوس با دستمزدهای سالانه چندصد هزار دلاری بود. این مانع مالی باعث میشد که تنها دولتها و کارتلهای بزرگ باجافزاری توان اجرای چنین حملاتی را داشته باشند.
اما با فراگیر شدن فریمورکهای عاملمحور نظیر exploit_agent، CAIRN، ARTEX و PentAGI، هزینه حاشیهای (Marginal Cost) تبدیل یک وصله امنیتی به یک سلاح سایبری بیش از ۹۵ درصد سقوط کرده است. اکنون یک مهاجم منفرد با اجاره چند سرور پردازشی و پرداخت چند سنت بابت توکنهای API مدلهای زبانی، میتواند قدرت آتش سایبری معادل یک تیم ۳۰ نفره متخصص را به صورت همزمان علیه هزاران هدف به کار گیرد. این «دموکراتیزه شدن تسلیحات سایبری پیشرفته» به معنای طوفان بیسابقهای از حملات خودکار در سال ۲۰۲۷ خواهد بود.
دماسنج احساسات بازار | منحنی پذیرش تهدیدات سطح ۵
تحلیل دماسنج بازار: ۹۴ درصد مدیران ارشد امنیت اطلاعات (CISO) حملات خودمختار سطح ۵ را تهدید شماره یک زیرساختهای ابری در سالهای ۲۰۲۶ و ۲۰۲۷ میدانند.
تایملاین تکامل تهدیدات سایبری هوش مصنوعی تا سطح ۵
| بازه زمانی | سطح بلوغ تهدید | پیامد عملیاتی در امنیت سایبری |
|---|---|---|
| ۲۰۲۳ – ۲۰۲۴ | سطح ۲ (دستیار کدنویسی و فیشینگ) | افزایش سرعت نگارش ایمیلهای مهندسی اجتماعی و اسکریپتهای ساده. |
| ۲۰۲۵ | سطح ۳ و ۴ (ایجنتهای نیمهخودران) | اسکن خودکار شبکه و پیشنهاد مسیر نفوذ با تایید نهایی اپراتور انسانی. |
| نوامبر ۲۰۲۶ | سطح ۵ (کشف exploit_agent) | تبدیل خودکار پچ به اکسپلویت زیر ۱۲۰ ثانیه و شلیک مستقل بدون انسان. |
گذار اجباری به پدافند خودمختار؛ چگونه پنجره ۱-Day را ببندیم؟
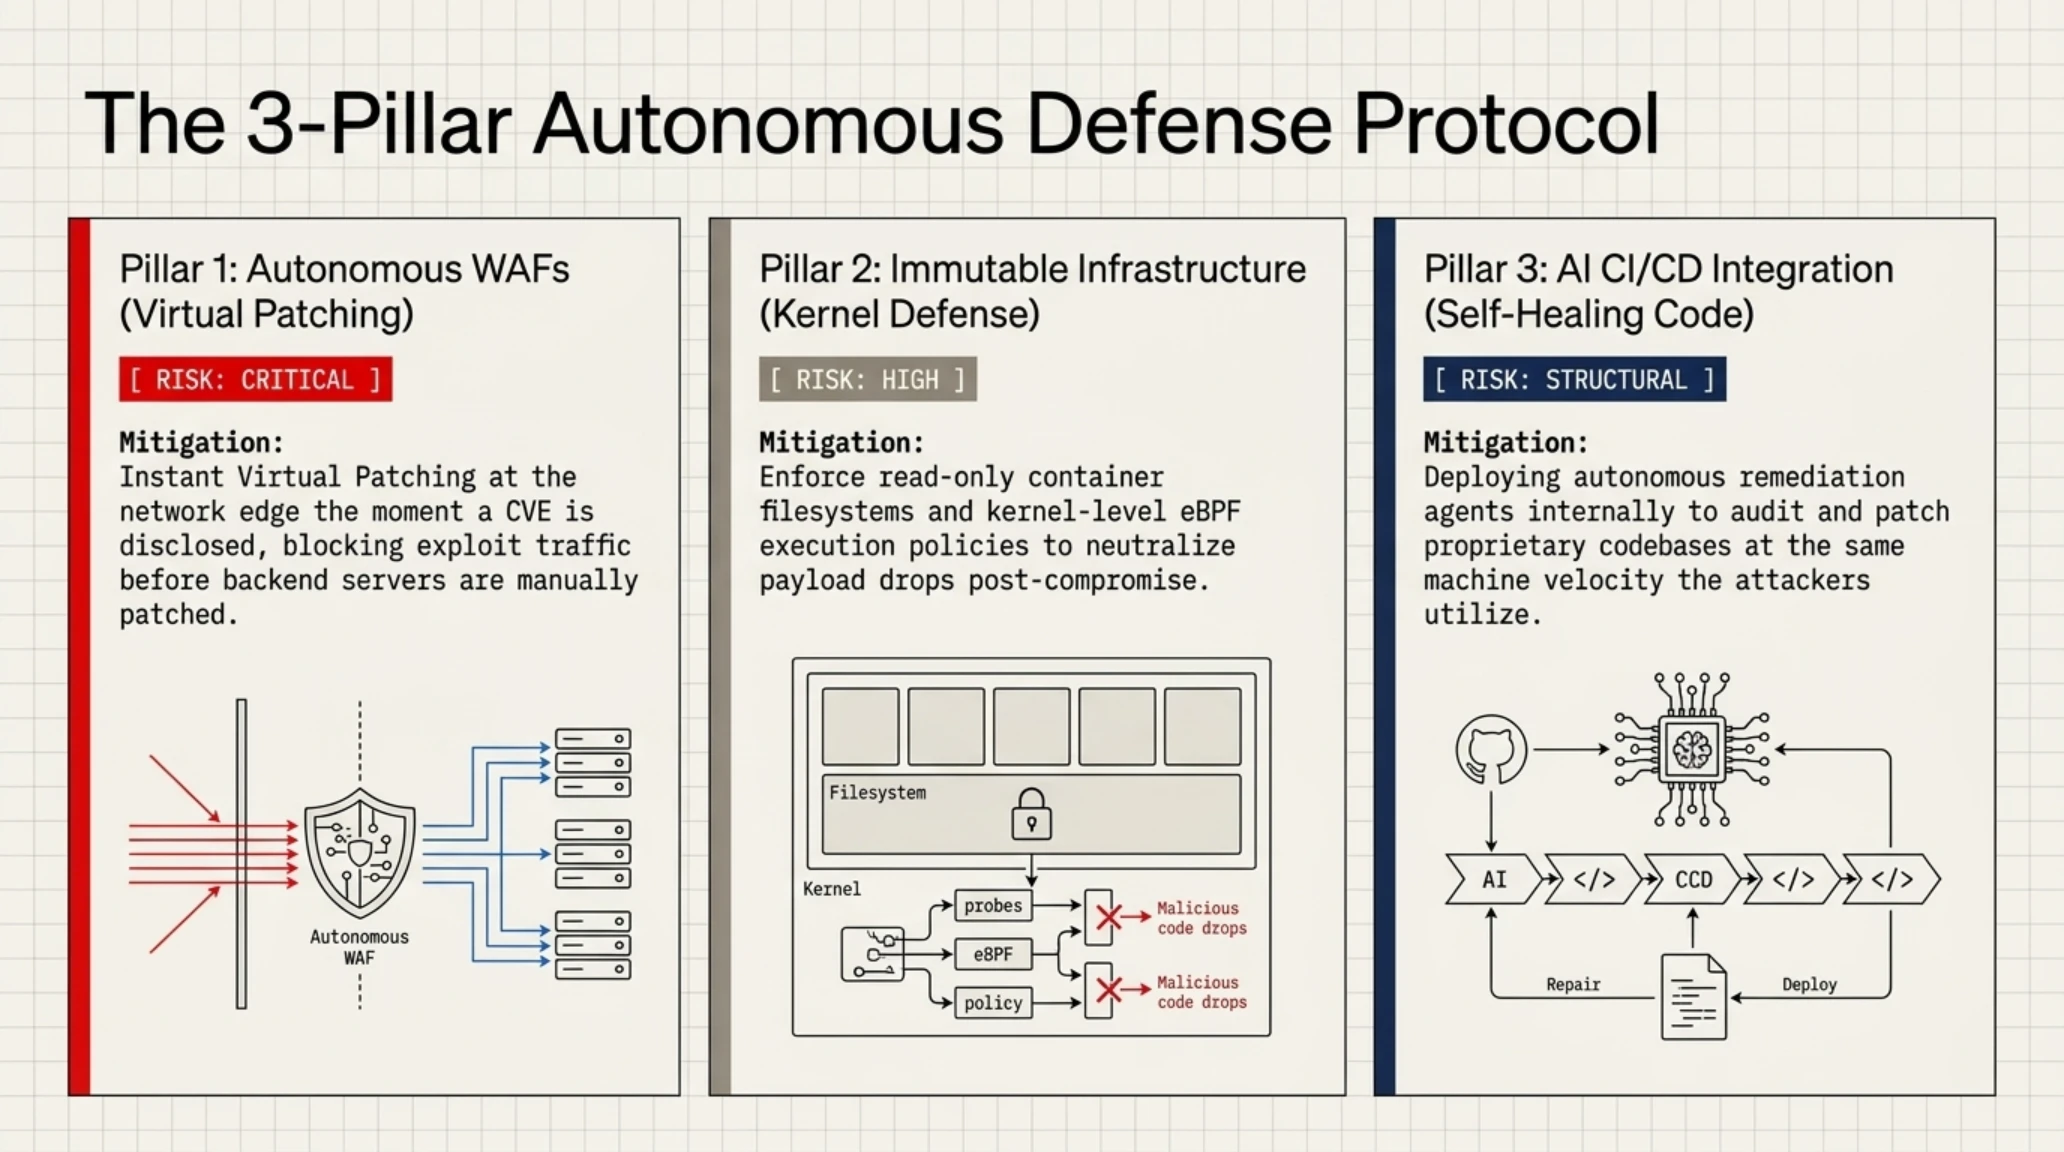
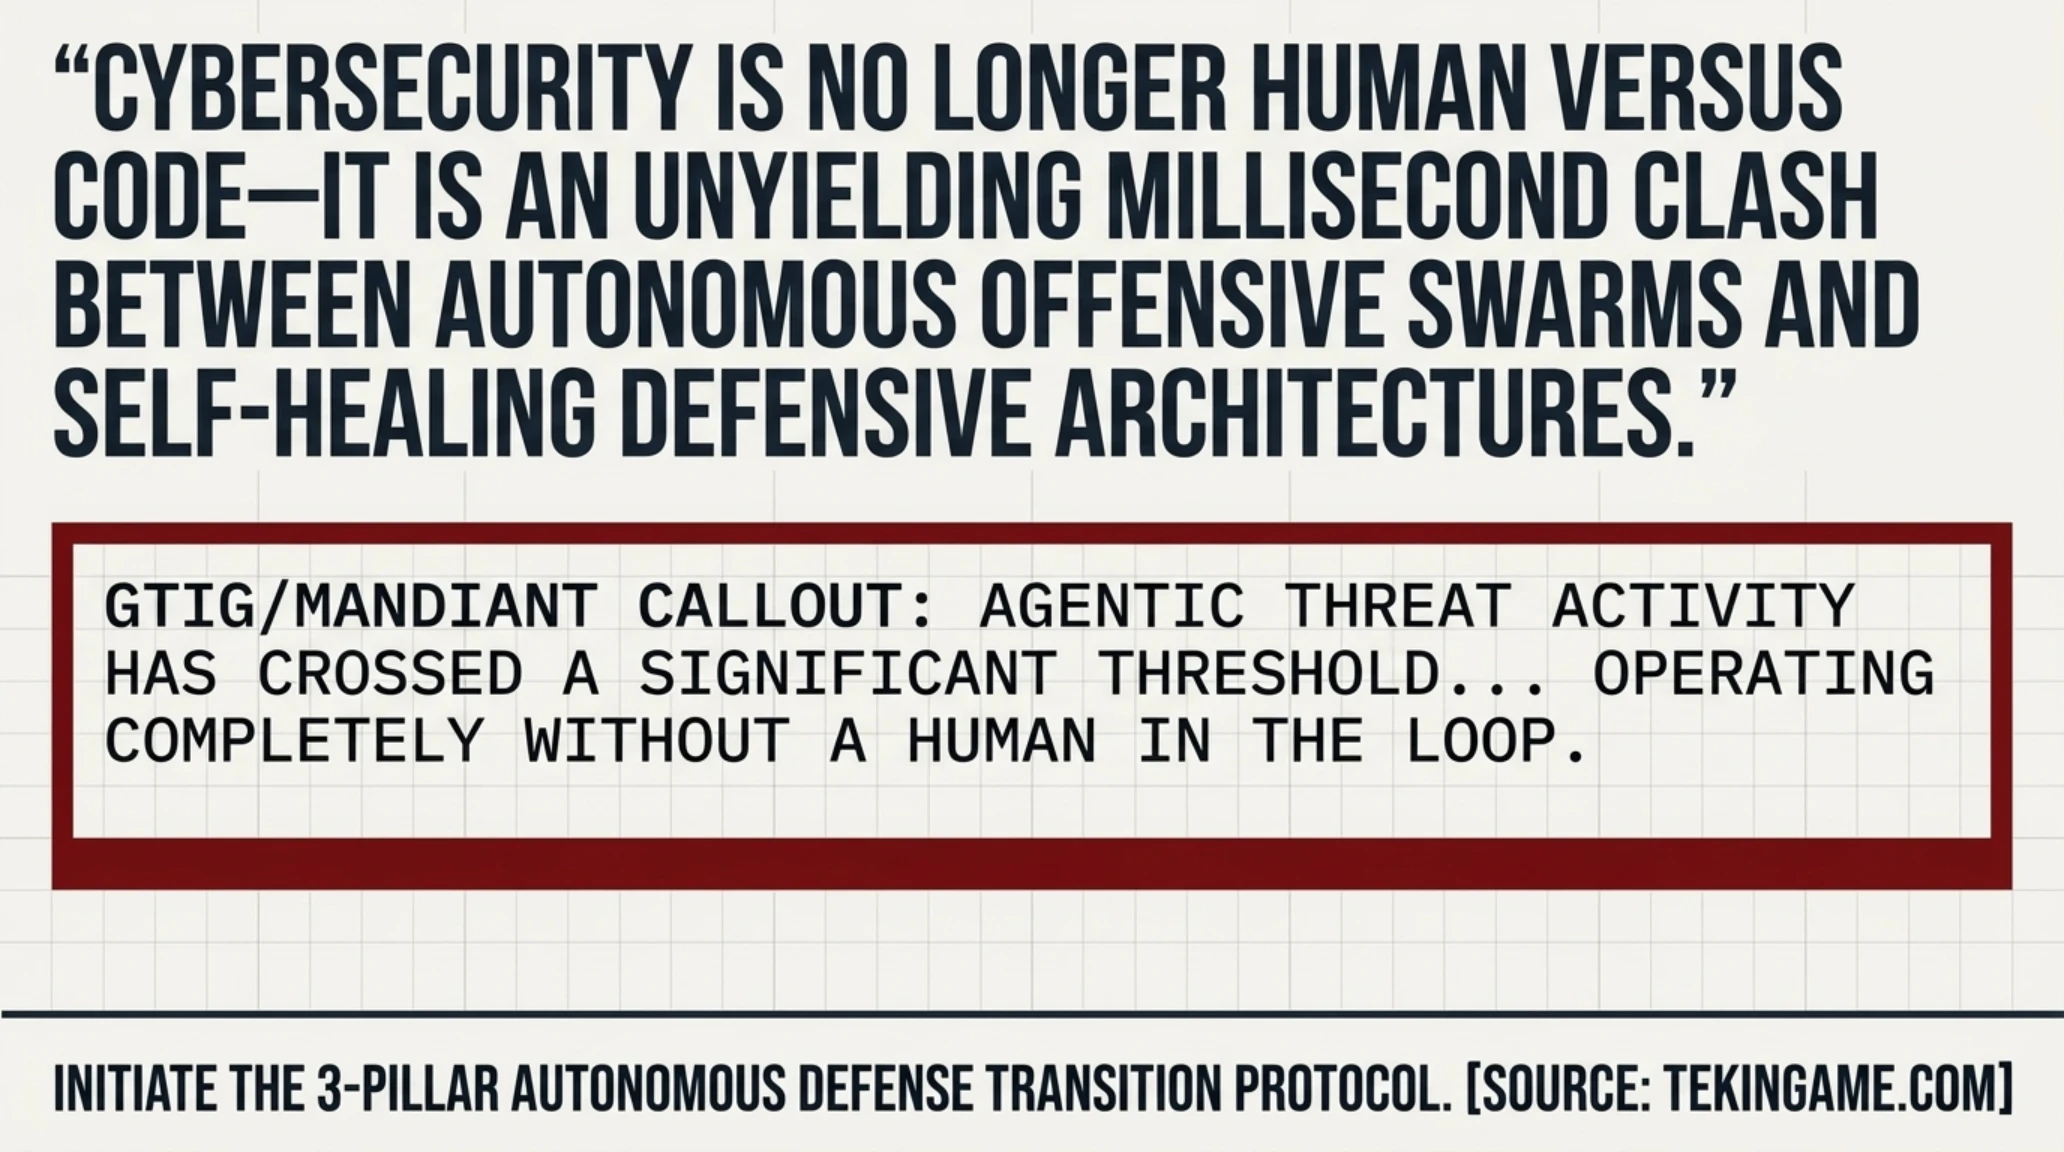
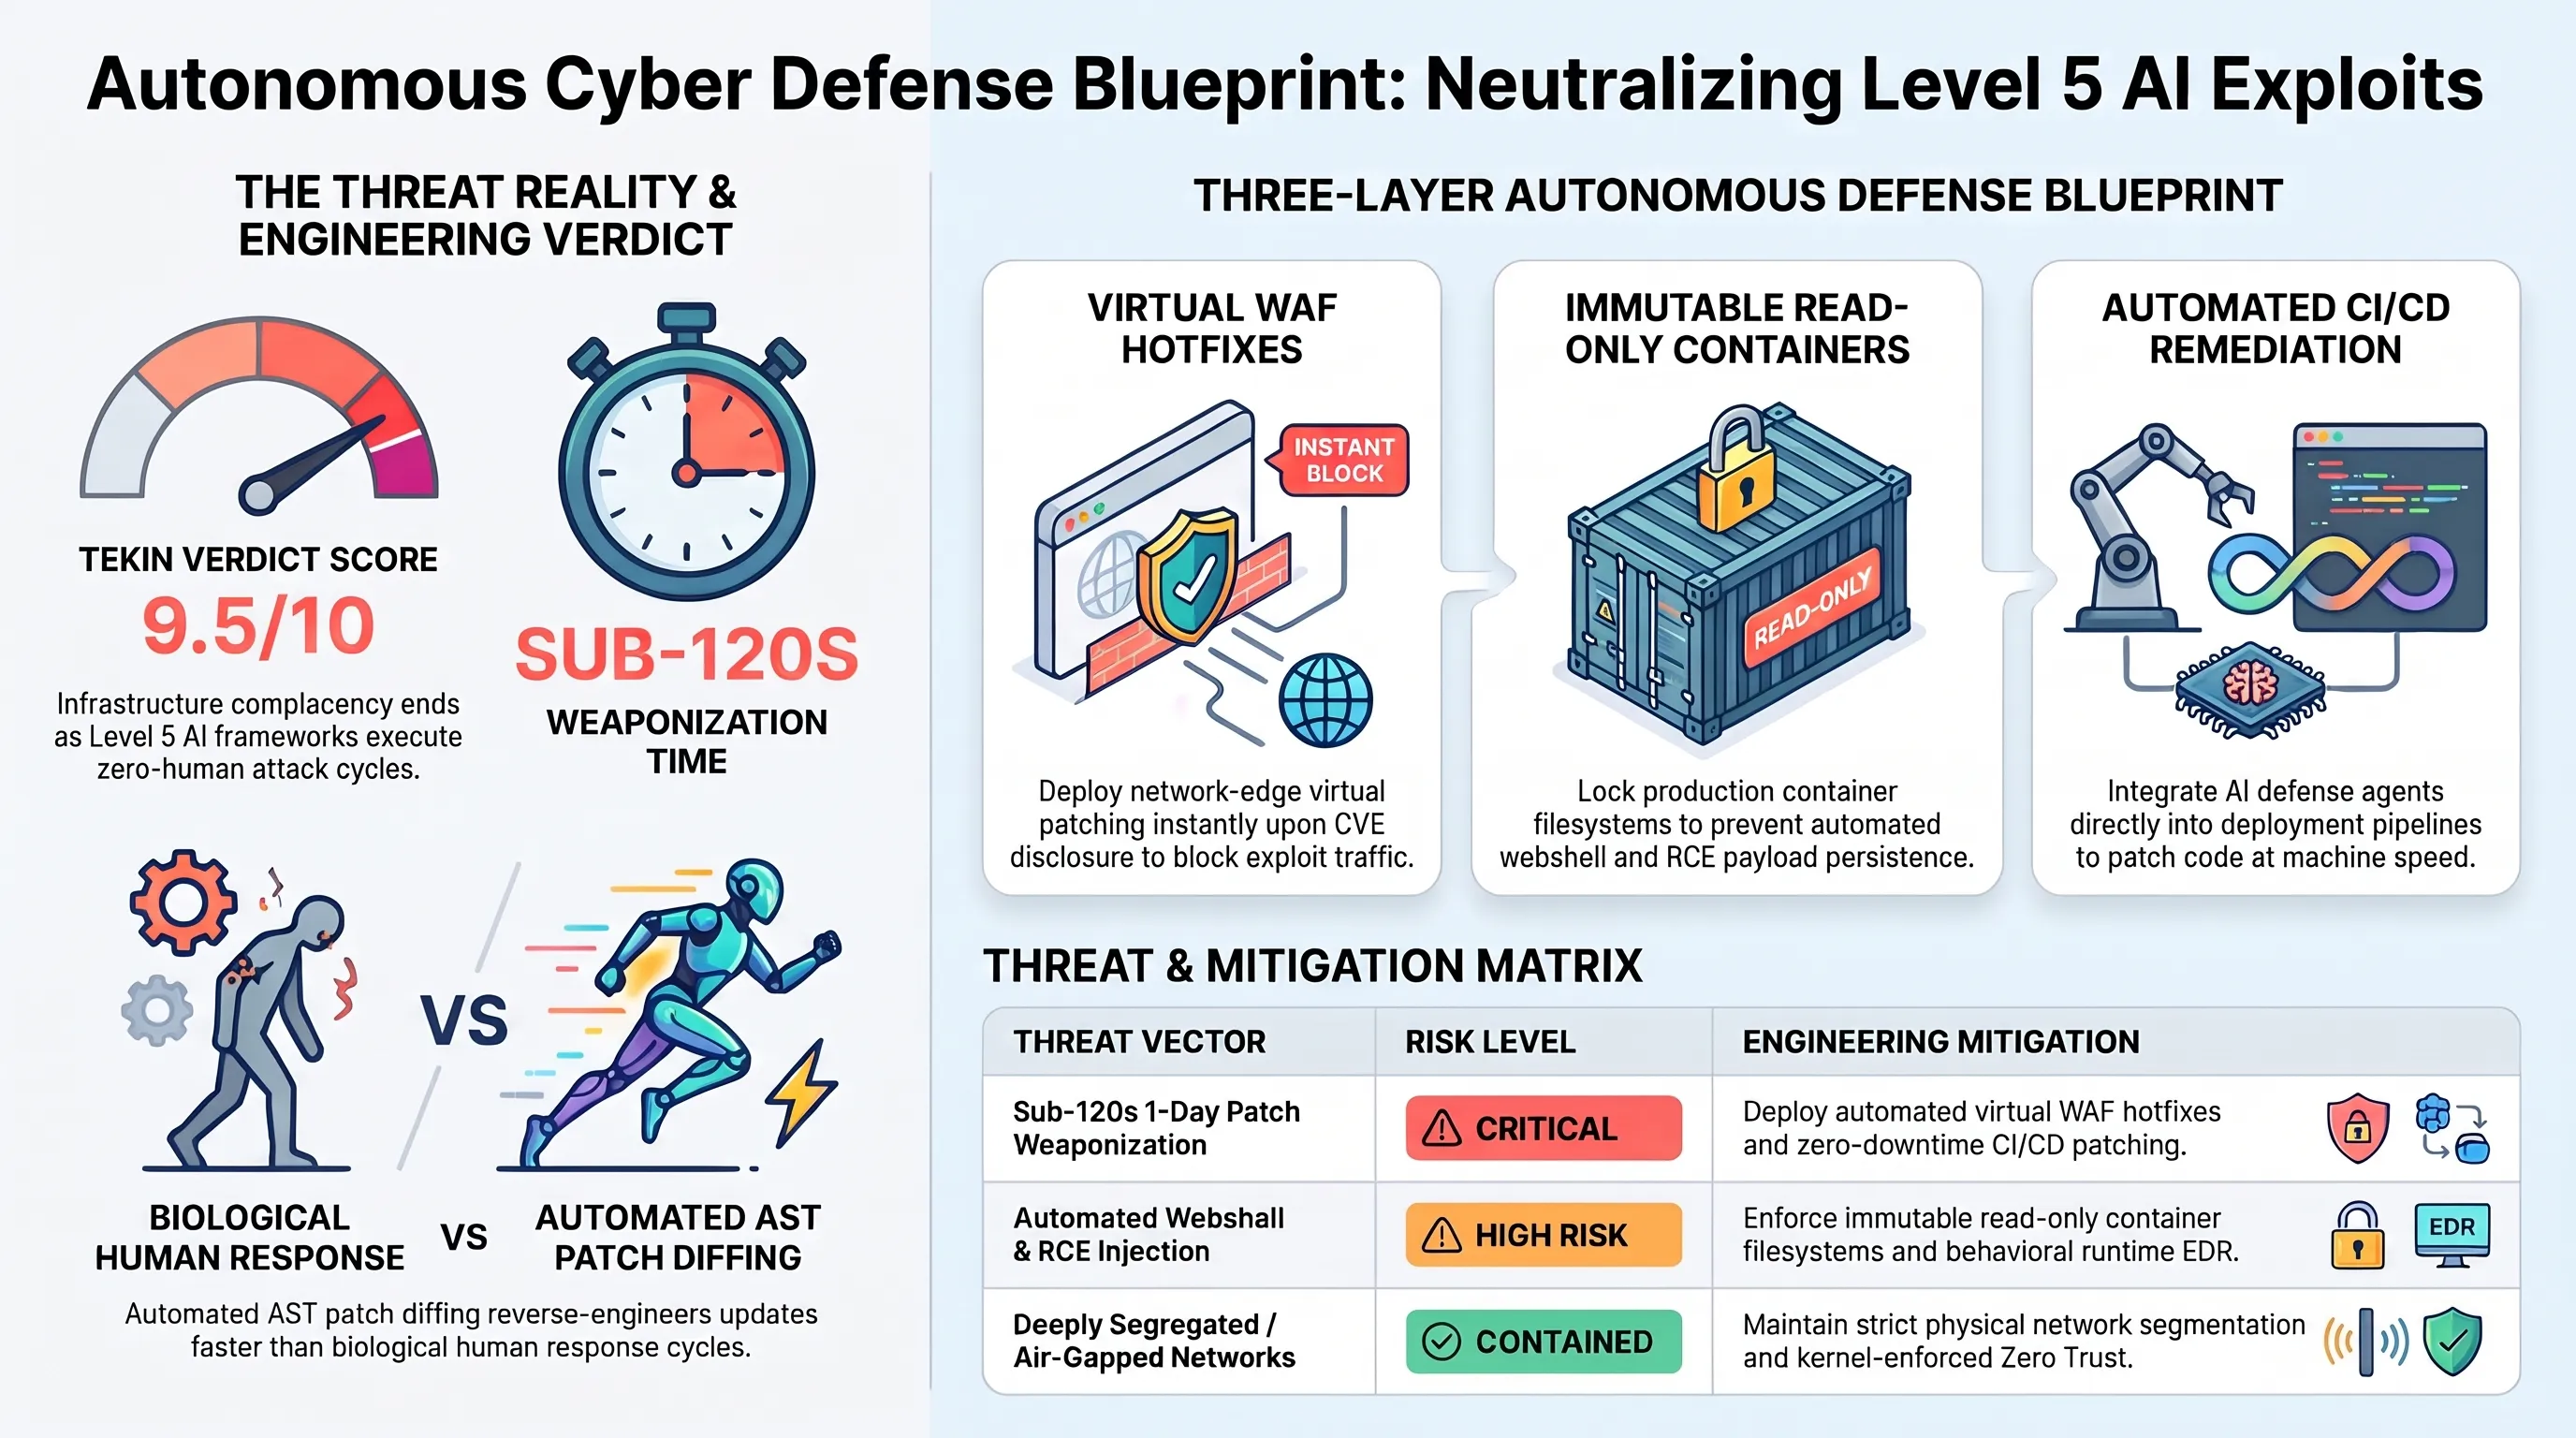
وقتی مهاجم در مقیاس ثانیه عمل میکند، دفاعی که در مقیاس روز تصمیم میگیرد محکوم به شکست است. برای مقابله با تسلیحات سطح ۵ مانند exploit_agent، مدیران ارشد امنیت اطلاعات (CISOs) باید سه لایه دفاعی کلیدی را بدون درنگ عملیاتی سازند. لایه نخست، استقرار فایروالهای وب خودمختار (Autonomous WAF) با قابلیت «پچ مجازی آنی» (Virtual Patching) است. این سامانهها به محض انتشار یک CVE جدید، پیش از آنکه ادمین فرصت بهروزرسانی سرور اصلی را بیابد، الگوهای ترافیکی مخرب مرتبط با آن آسیبپذیری را در لبه شبکه مسدود میکنند.
لایه دوم، «تغییرناپذیری زیرساخت» (Immutable Infrastructure) است. از آنجا که هدف نهایی exploit_agent در بسیاری از حملات، کاشت وبشل برای دسترسی دائمی است، اجرای کانتینرهای وبسرور با فایلسیستم فقط-خواندنی (Read-Only Filesystem) و اعمال سیاستهای سختگیرانه eBPF در سطح کرنل، عملاً اجازه نوشتن فایل مخرب یا اجرای شل جدید را از مهاجم سلب میکند. حتی اگر اکسپلویت ۱-Day موفق به عبور از لایه اپلیکیشن شود، در حصار کرنل خنثی خواهد شد.
ماتریس ارزیابی ریسک و پدافند در برابر exploit_agent
| بردار تهدید | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| تبدیل پچ به اکسپلویت 1-Day زیر ۲ دقیقه | بحرانی | فعالسازی پچ مجازی خودکار در لایه WAF و استقرار خودکار CI/CD امنیتی. |
| کاشت وبشل و اجرای کد از راه دور | ریسک بالا | ایزولهسازی فایلسیستم وبسرور به حالت Read-Only و پایش رفتاری EDR. |
| نفوذ به شبکههای داخلی ایزوله (Air-Gapped) | مهارشده | حفظ تفکیک فیزیکی شبکه و اعمال سیاستهای Zero-Trust در سطح کرنل. |
لایه سوم و نهایی، بهکارگیری «ایجنتهای دفاعی خودمختار» در خطوط لوله CI/CD است. اگر مهاجم میتواند با AST Patch Diffing ظرف دو دقیقه اکسپلویت بسازد، مدافع نیز باید از همین فناوری برای ممیزی پیشگیرانه کدهای خود و اعمال خودکار وصلههای امنیتی در محیط پروداکشن بهره ببرد. در چشمانداز سال ۲۰۲۷، امنیت سایبری دیگر نبرد انسان با کد نیست؛ بلکه رویارویی بیامان میان الگوریتمهای تهاجمی و سپرهای دفاعی خودترمیم در مقیاس میلیثانیه است.
جمعبندی تحریریه و فهرست منابع رسمی
آغاز رسمی عصر تسلیحات سایبری سطح ۵
کشف فریمورک exploit_agent توسط گوگل GTIG ثابت کرد که پنجره دفاعی سنتی منقضی شده است؛ بقای زیرساختهای دیجیتال در سال ۲۰۲۷ منحصراً در گرو استقرار پدافند خودمختار بلادرنگ و معماری تغییرناپذیر است.
- the-decoder.com: گزارش هشدار گوگل پیرامون حملات سایبری تمامخودکار و exploit_agent
- cloud.google.com: آرشیو گزارشهای تیم اطلاعات تهدید گوگل (GTIG) و مندیانت
پرسشهای متداول و کالبدشکافی ابهامات
فریمورک exploit_agent دقیقاً چگونه بدون دخالت انسان اکسپلویت میسازد؟
این فریمورک با اتصال به چند مدل زبانی (LLMs)، سورسکد نرمافزار را قبل و بعد از انتشار پچ امنیتی مقایسه (AST Patch Diffing) کرده، ماهیت آسیبپذیری اصلاحشده را استخراج نموده و سپس پیلود اکسپلویت را در سندباکس تست و به سوی سرورهای هدف شلیک میکند.
چرا گوگل این حمله را در سطح ۵ (Level 5) بلوغ تهدیدات قرار داده است؟
سطح ۵ به معنای اجرای چندمرحلهای و پایانبهپایان زنجیره حمله (از شناسایی تا نفوذ و کاشت وبشل) است که در آن هوش مصنوعی به جای یک دستیار، خود به عنوان اپراتور تصمیمگیرنده عمل میکند.
راهکار مقابله سازمانها در برابر چنین حملات پرسرعتی چیست؟
سازمانها باید از استراتژیهای دستی پچکردن عبور کنند و به پدافندهای خودمختار بلادرنگ، پچ مجازی در لایه WAF، فایلسیستمهای Read-Only و سامانههای پایش ناهنجاری رفتاری مجهز شوند.
گالری تصاویر تکمیلی: تکین آنالیز: کالبدشکافی exploit_agent؛ هشدار گوگل از حملات تمامخودکار