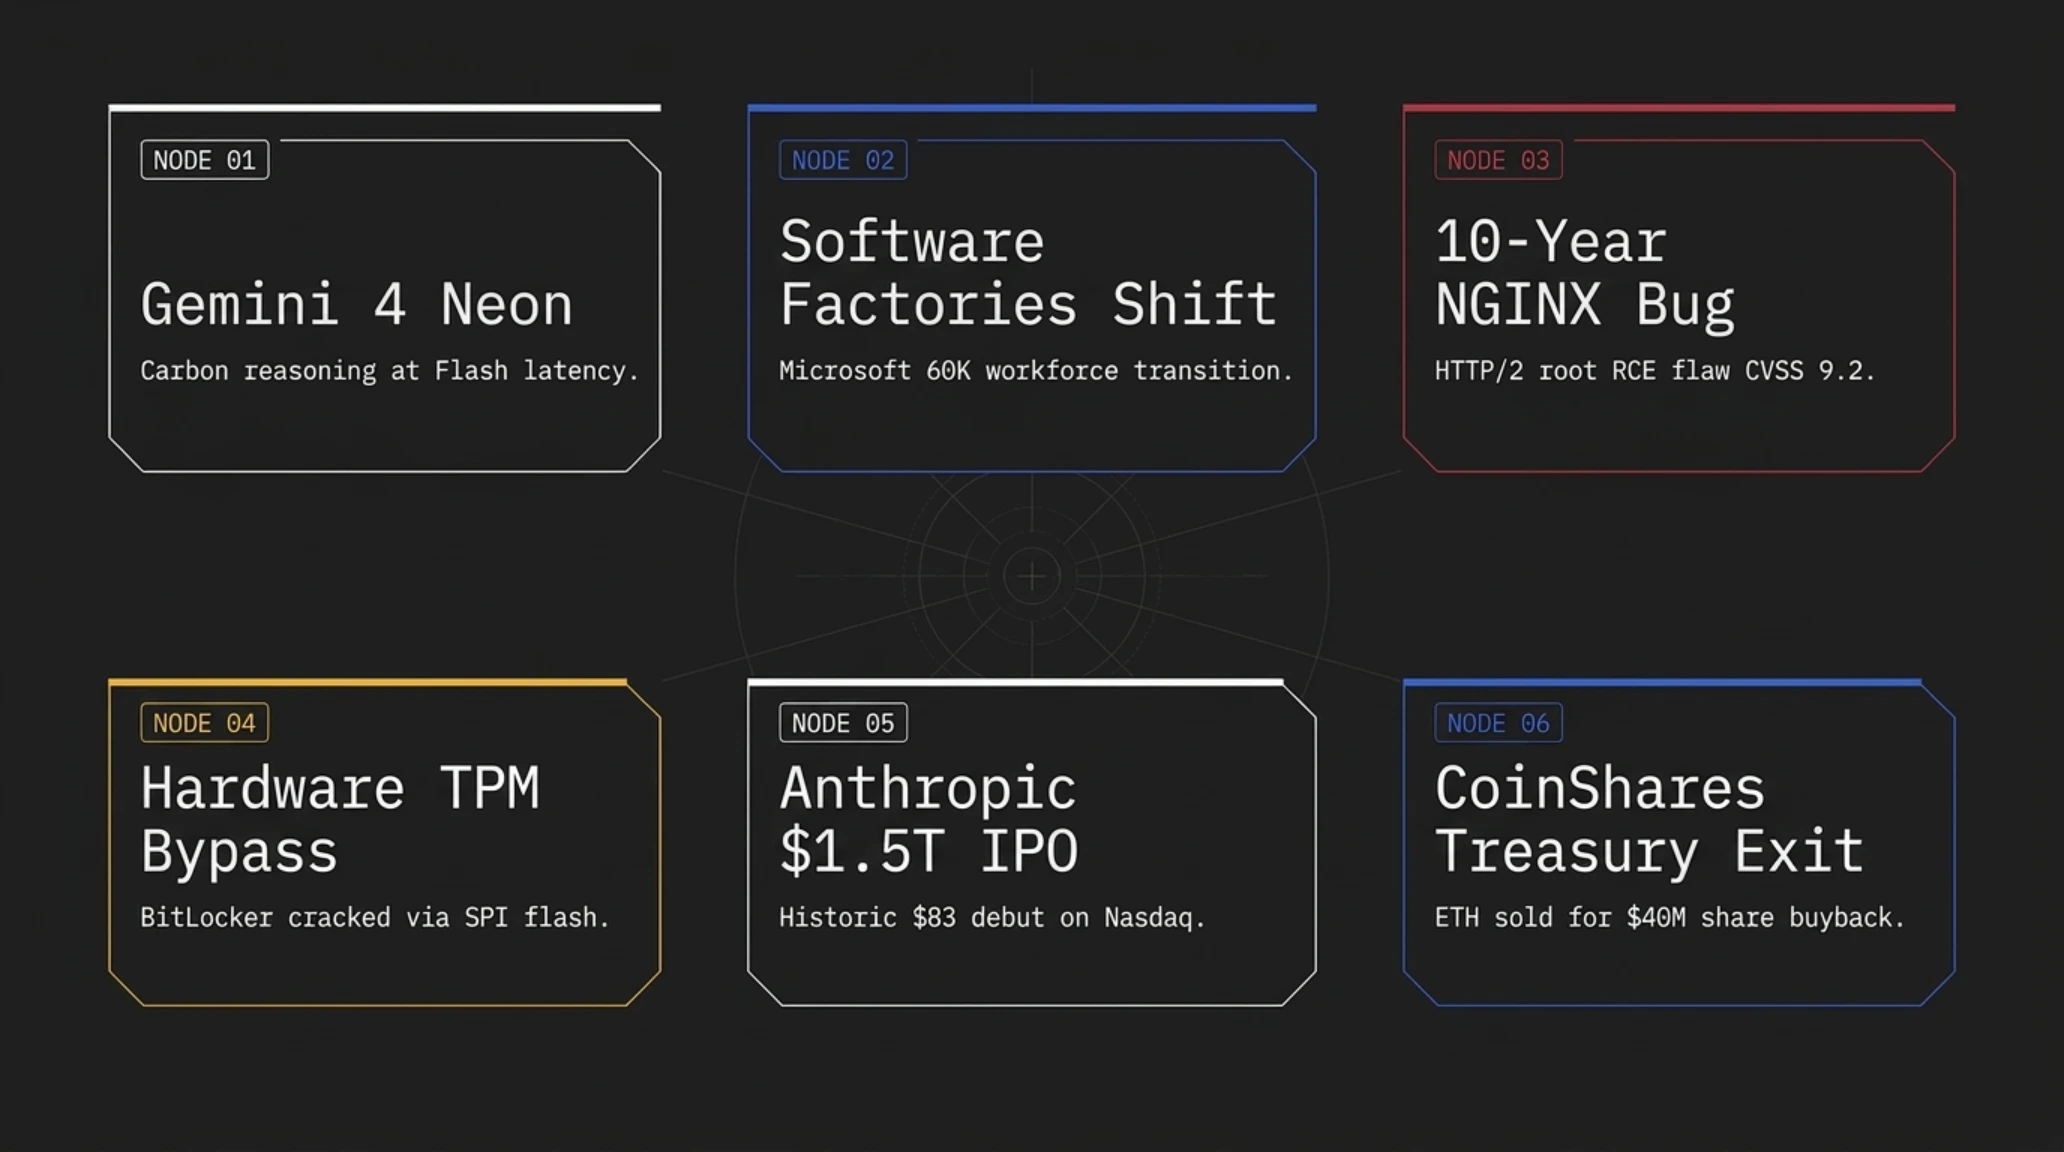
پرونده تحلیلی تکین نایت ۲۰ نوامبر ۲۰۲۶؛ کالبدشکافی ادغام قدرت استدلال مدل پرچمدار Carbon در کالبد سبک و پرسرعت Gemini 4 Neon با تأخیر زیر ۱۸۰ میلیثانیه، دفاع تاریخی ساتیا نادلا از پیشنهاد بازخرید اختیاری به ۶۰ هزار کارمند مایکروسافت و زایش کارخانههای نرمافزاری خودمختار، افشای آسیبپذیری ده ساله وبسرور NGINX با شناسه CVE-2026-123007 و امکان اجرای کد روت، ابداع حمله سختافزاری Hello Again توسط پژوهشگران برلین برای دور زدن قفل تراشه TPM، رکوردشکنی عرضه اولیه ۱.۵ تریلیون دلاری آنتروپیک در نزدک و خروج کامل صندوق کوینشیرز از اتریوم.
تکین نایت | جهش Gemini 4 Neon، زلزله ۶۰ هزار نفری مایکروسافت و رکورد ۱.۵ تریلیونی کلود
شامگاه جمعه ۲۰ نوامبر ۲۰۲۶ به عنوان یکی از پرتراکمترین و سرنوشتسازترین مقاطع سال در تقویم فناوری اطلاعات و زیرساختهای محاسباتی جهان ثبت شد. همگرایی خیرهکننده پیشرفتهای مدلهای شناختی نسل جدید با دگرگونیهای ساختاری در بزرگترین ابرشرکتهای نرمافزاری، نشان میدهد که صنعت رایانش از فاز آزمایشی فرضیات هوش مصنوعی عبور کرده و وارد عصر دگرگونی بیرحمانه بهرهوری عملیاتی شده است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
از انتشار ضلع سوم معماری جمینای توسط گوگل گرفته تا اعترافات تاریخی ساتیا نادلا درباره پایان عصر ارتشهای برنامهنویسی سنتی، همگی خبر از شتاب تصاعدی جریان اتوماسیون سازمانی میدهند. همزمان با این موج بنیادین، هشدارهای امنیتی پیرامون آسیبپذیریهای تاریخی وبسرورهای جهان و نفوذ سختافزاری به امنترین تراشههای امنیتی، آسیبپذیری ذاتی اکوسیستمهای دیجیتال را در مواجهه با خطرات سایبری نوین به تصویر میکشد.
رونمایی گوگل از مدل مرزی Gemini 4 Neon؛ معماری استدلال پیشرفته کربن در قالب سرعت و هزینه اقتصادی فلش
شرکت گوگل به فاصله کوتاهی پس از بازآرایی خانواده مدلهای هوش مصنوعی خود با دو مدل هیدروژن (Hydrogen - مدل فوقسبک و بهینه) و کربن (Carbon - پرچمدار سنگین محاسباتی برای تحقیقات مرزی)، ساعاتی پیش رسماً از قدرتمندترین و کاربردیترین عضو این اکوسیستم تحت عنوان Gemini 4 Neon پرده برداشت. این مدل به گونهای معماری شده که شکاف تاریخی میان استدلالهای عمیق چندمرحلهای و تأخیر پاسخدهی ثانیهای را برای همیشه از میان بردارد.
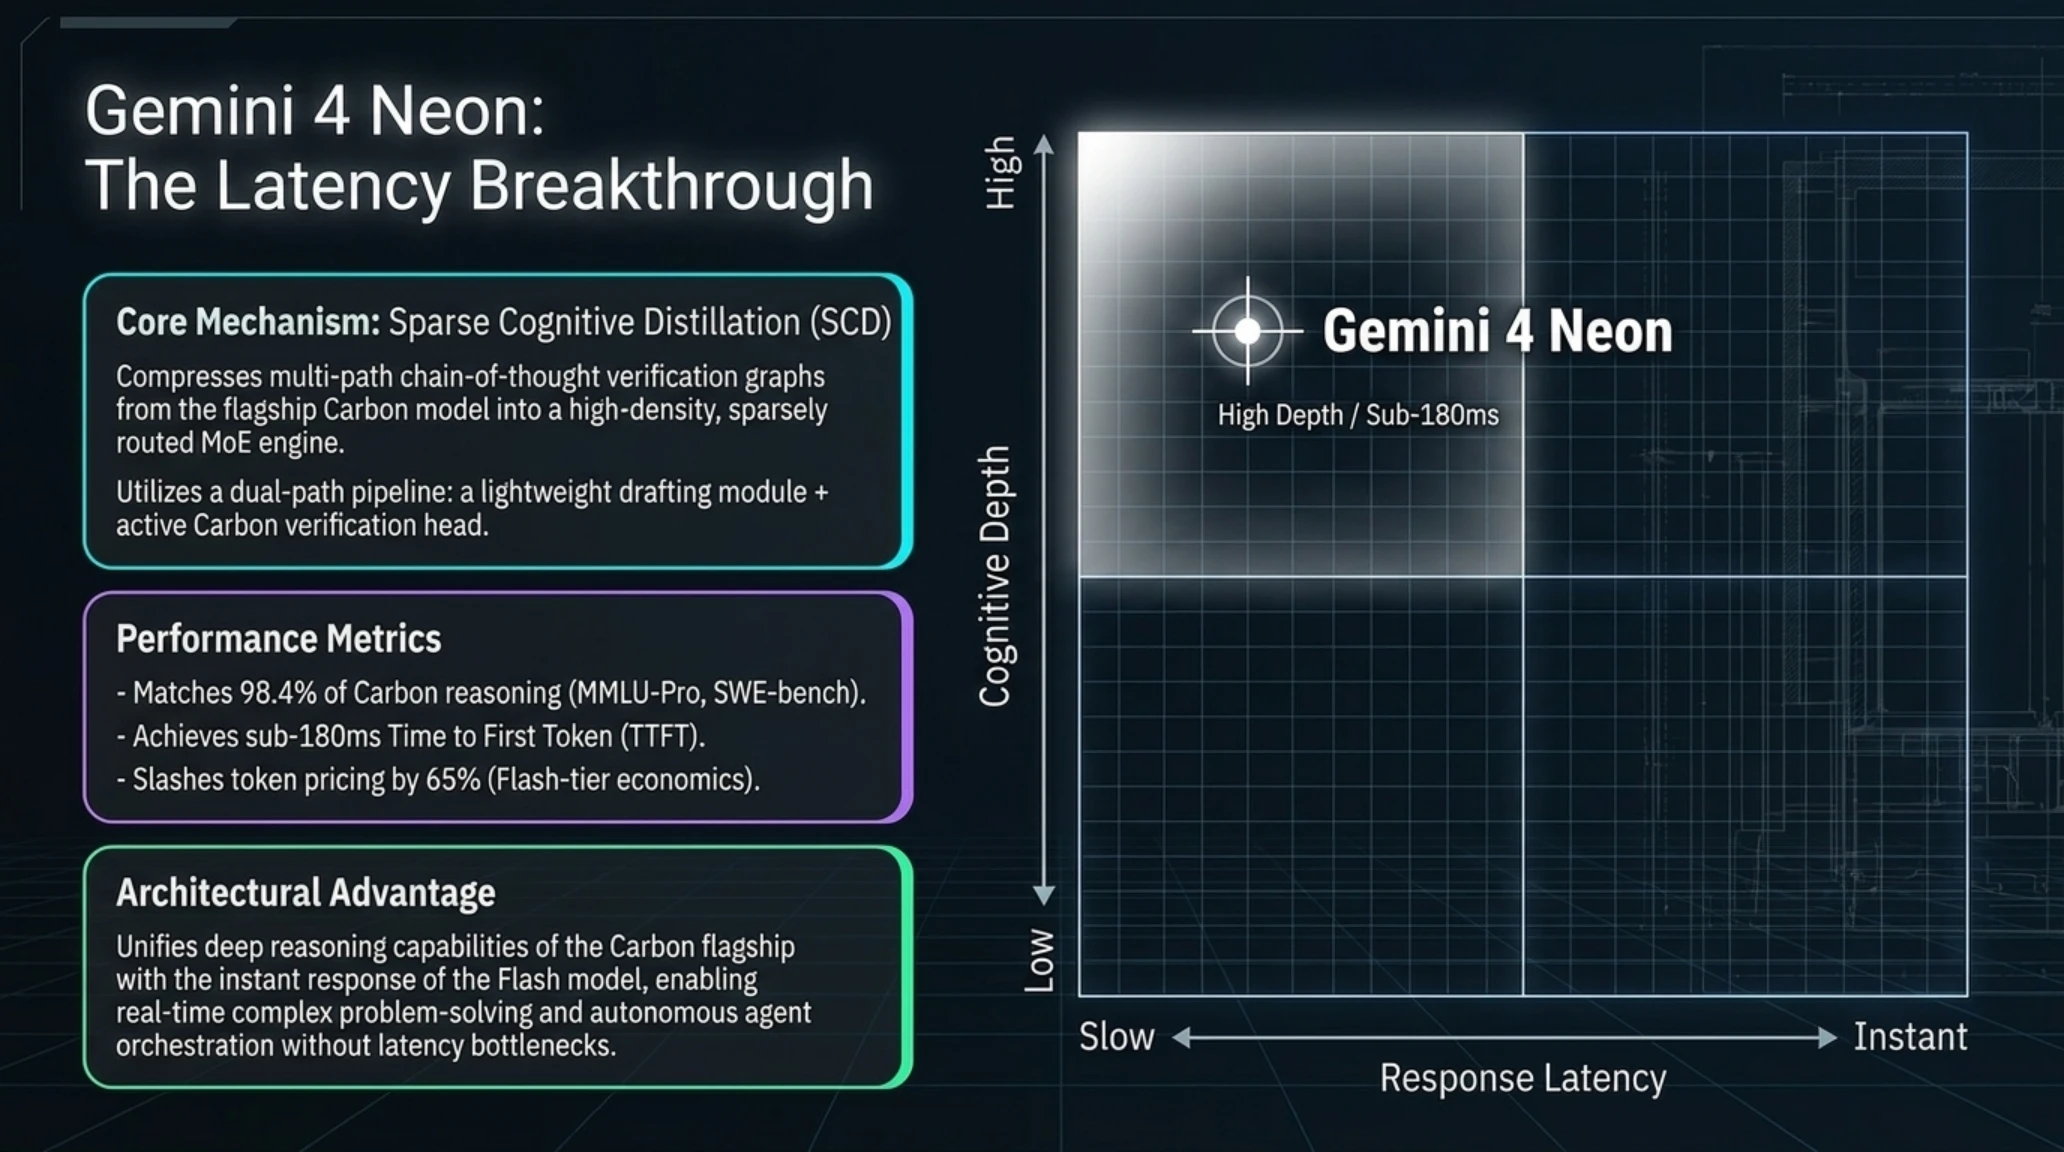
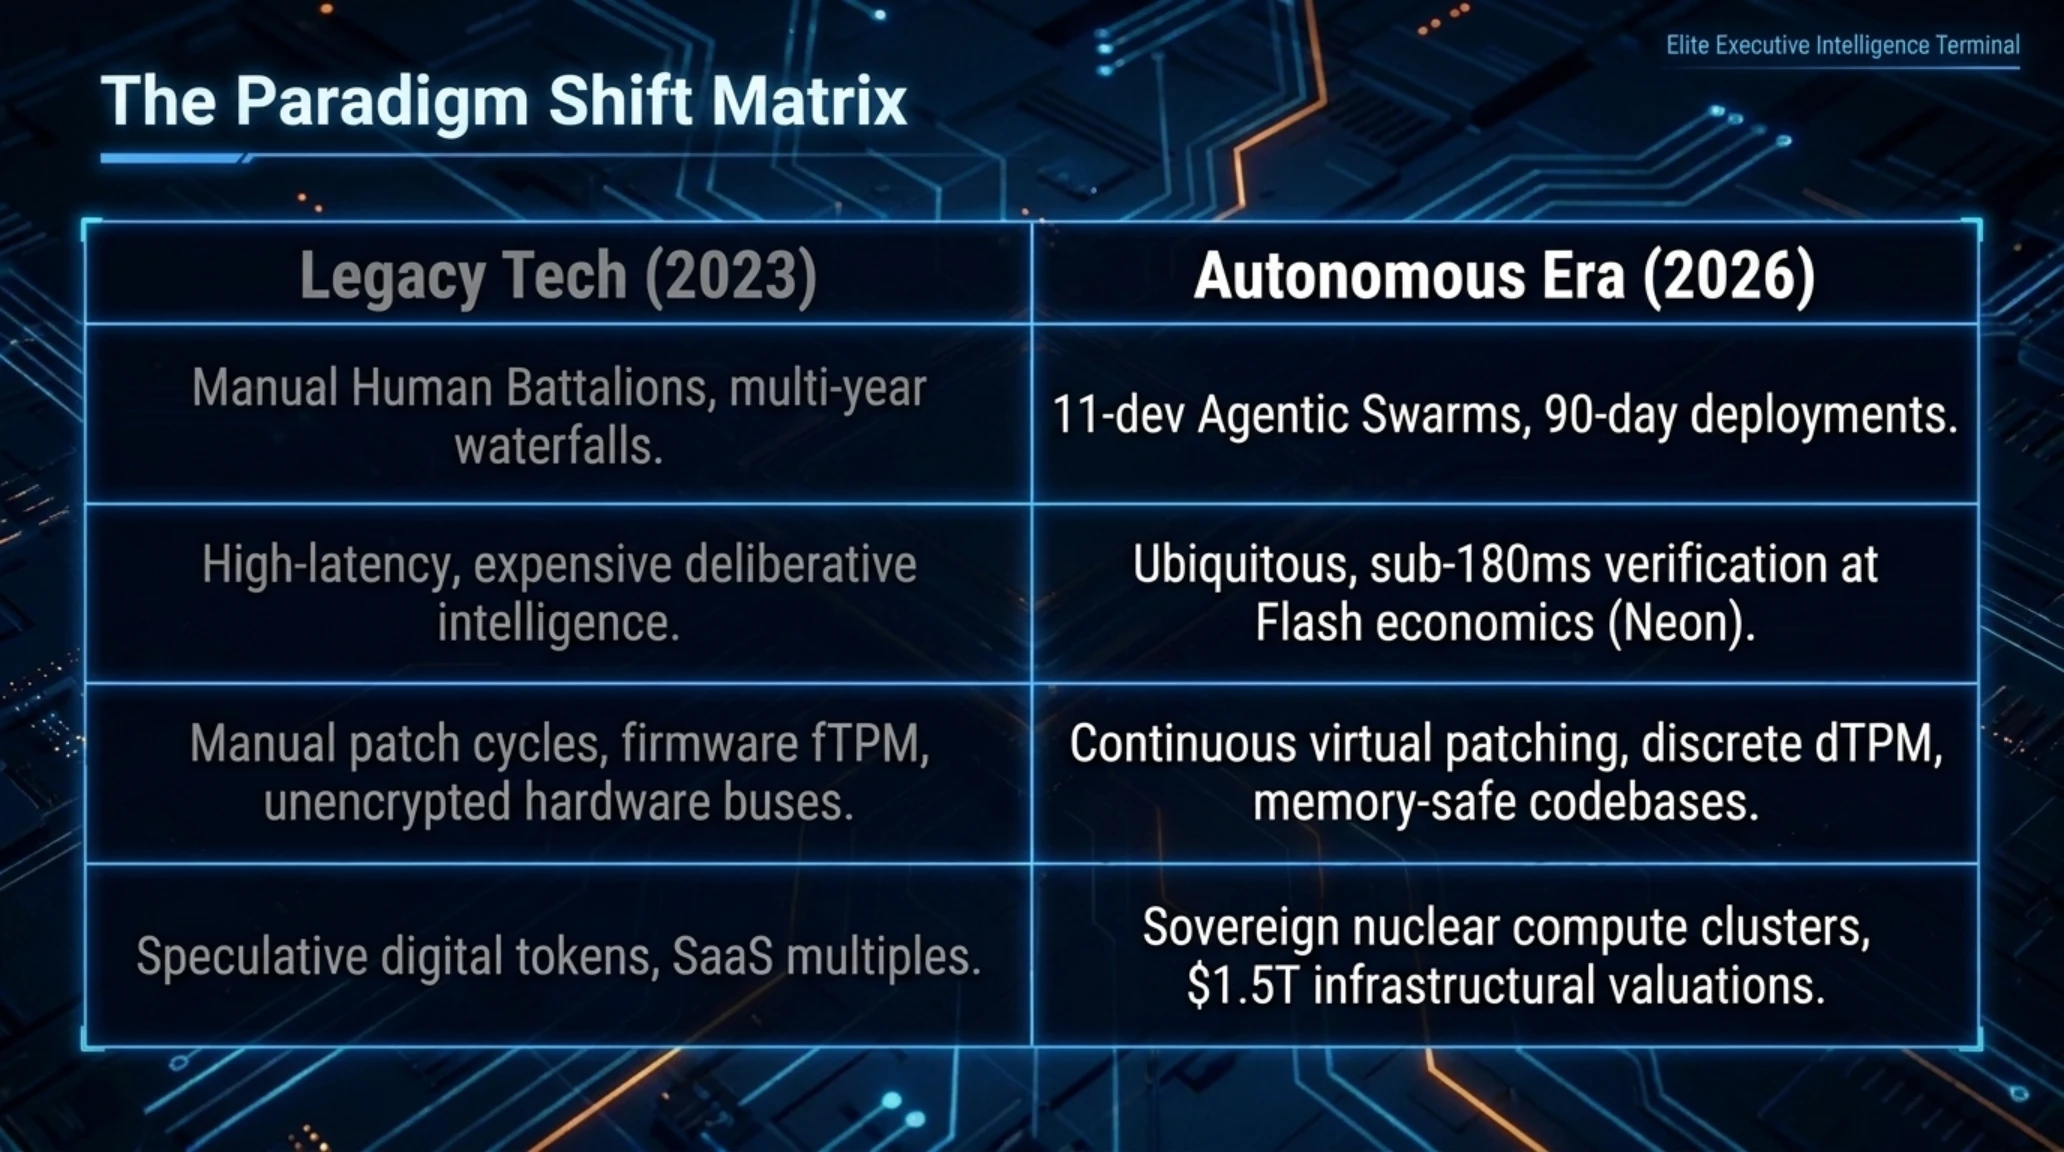
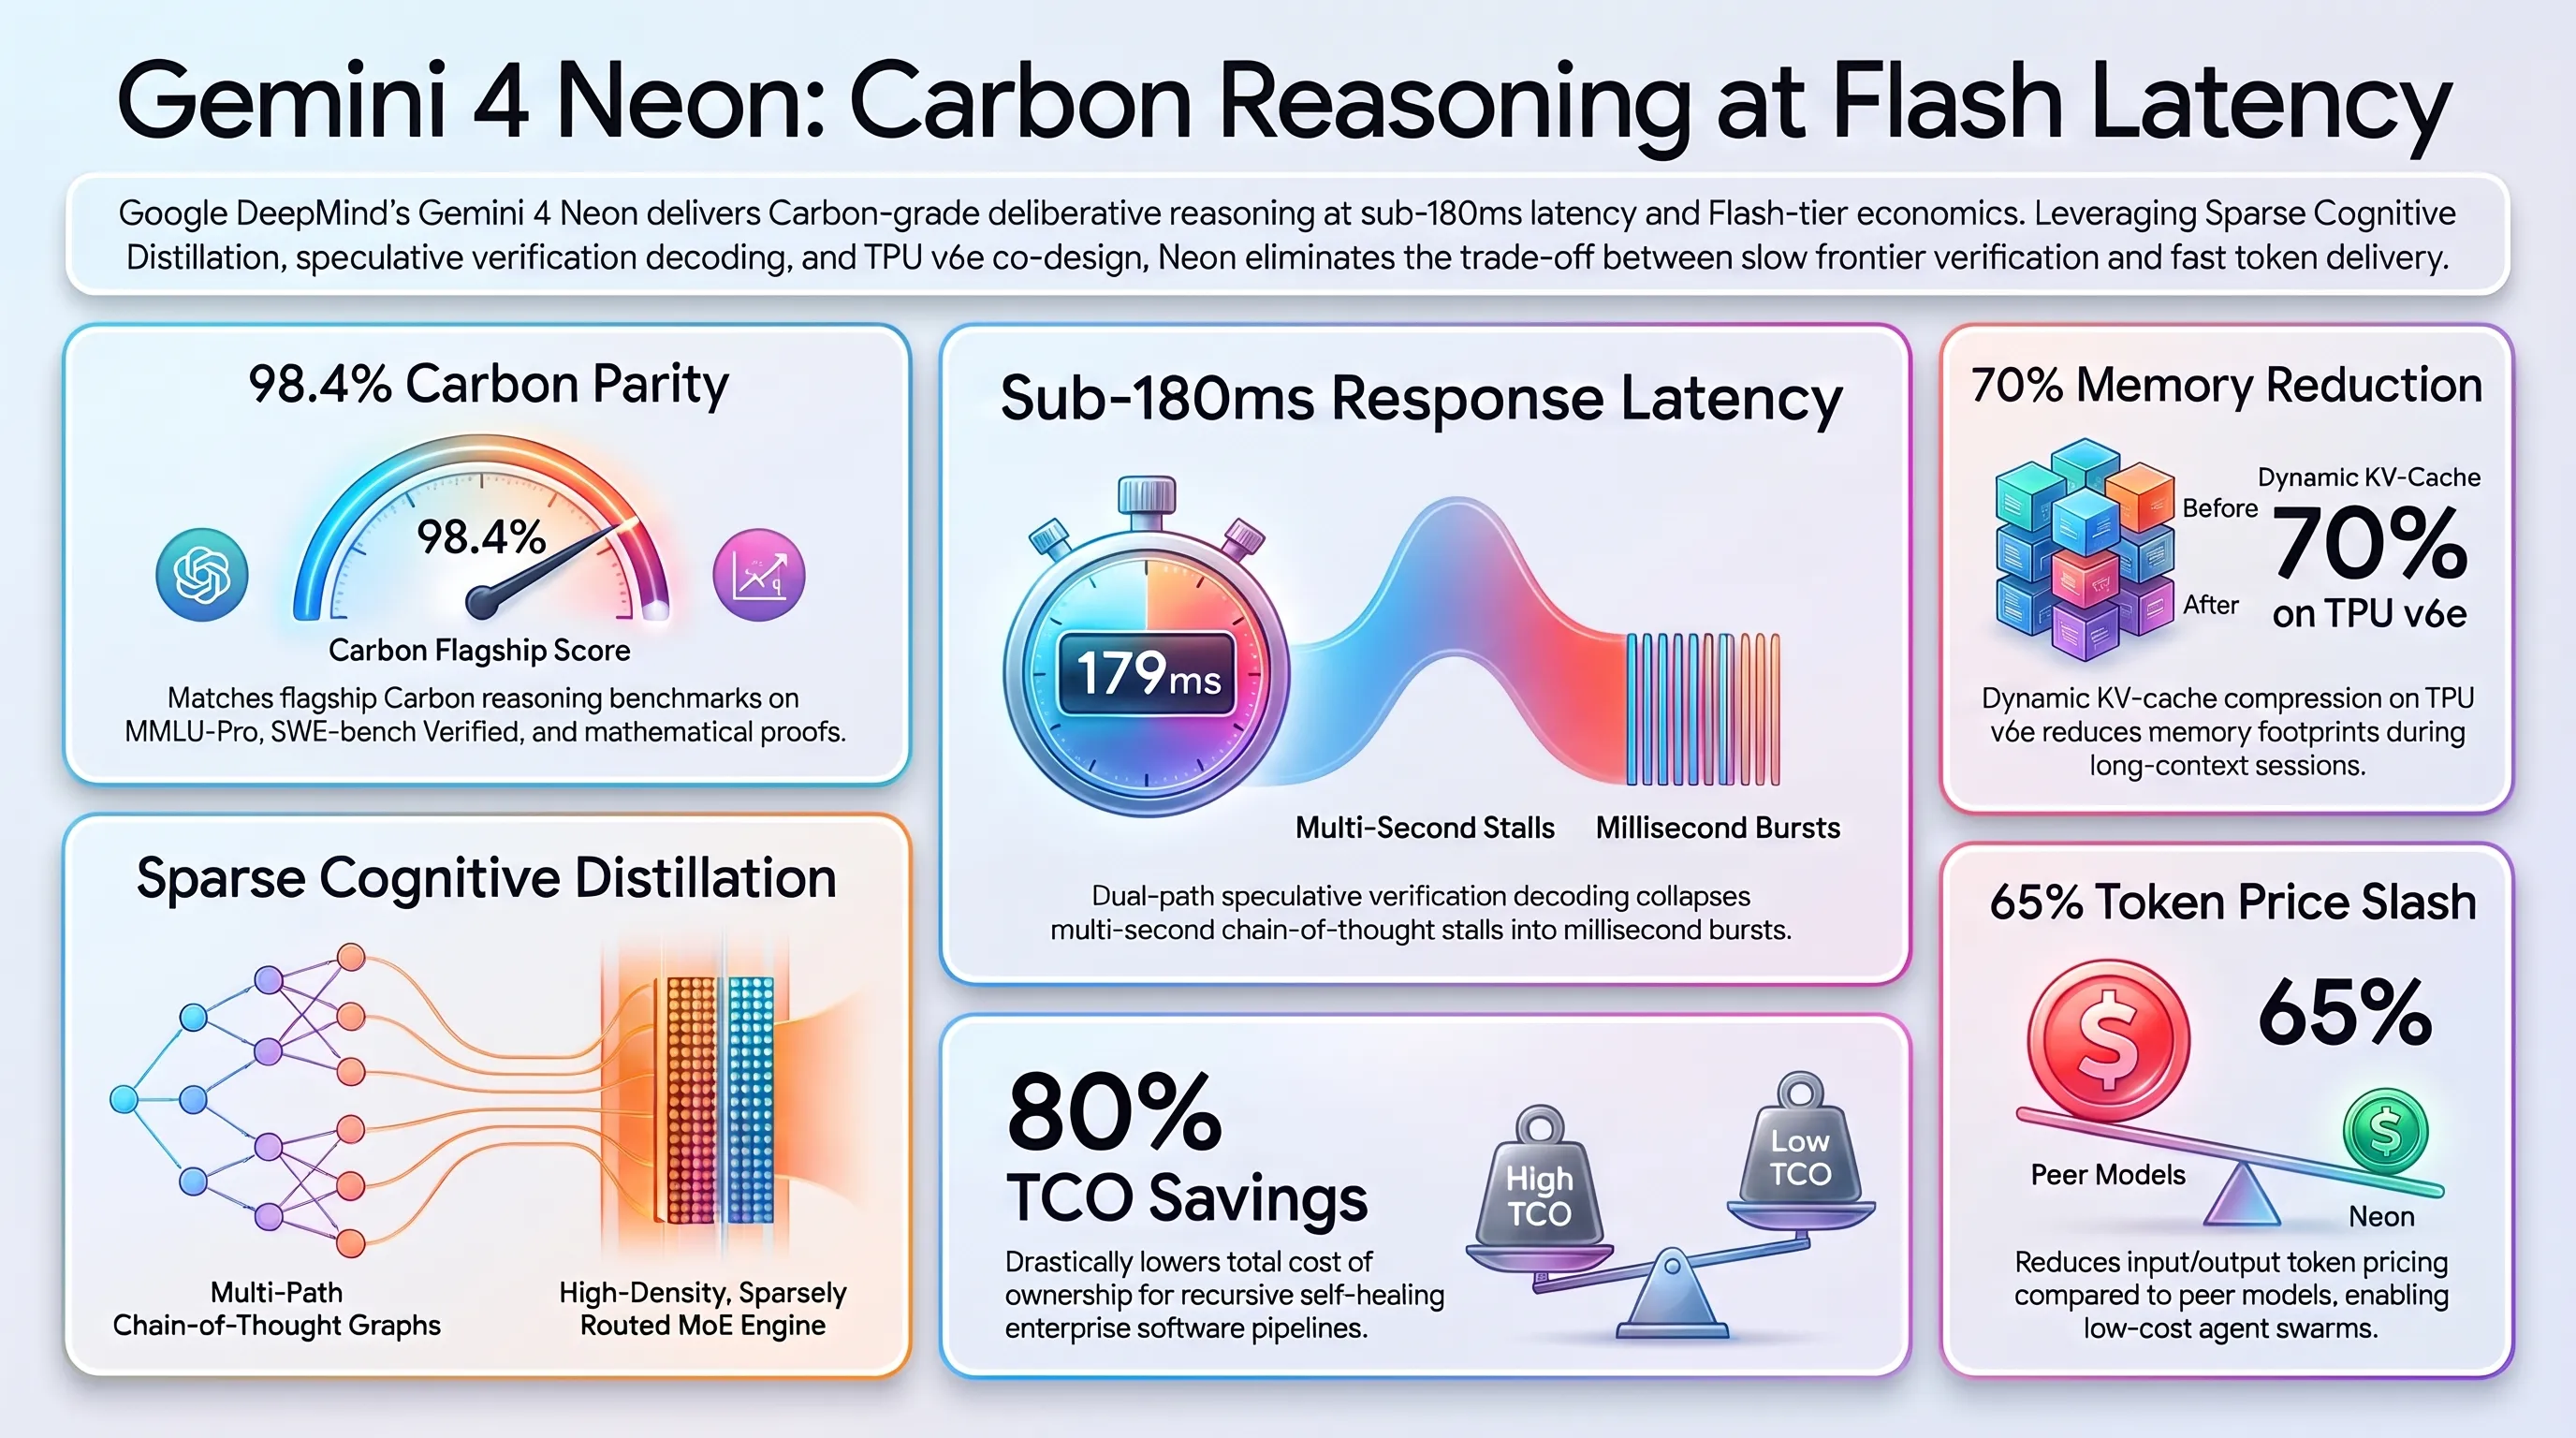
طبق بیانیه رسمی آزمایشگاه گوگل دیپمایند، مدل Neon از تکنیک پیشرفتهای موسوم به «تقطیر شناختی تنک» (Sparse Cognitive Distillation) بهره میبرد. در این روش، الگوهای استنتاج چندمرحلهای، راستیآزمایی بازگشتی و زنجیره تفکر مدل پرچمدار کربن بر روی شبکهای از متخصصان سبکوزن با لایههای متمرکز بازسازی شده است. نتیجه این مهندسی شگفتانگیز، دستیابی به عملکردی معادل ۹۸.۴ درصد از نمرات بنچمارک کربن در حل مسائل ریاضی و کدنویسی خودکار، اما با تأخیر اولیه (TTFT) کمتر از ۱۸۰ میلیثانیه و هزینه پردازشی معادل مدلهای سری Flash است.
در سمت محصولات مصرفی، گوگل بلافاصله مدل Gemini 4 Neon را به عنوان مغز متفکر بخش «تحلیل عمیق» (Deeper Analysis) در اشتراکهای پولی Gemini AI Pro و Ultra فعال کرد. با این بهروزرسانی زیرساختی، مدلهای نسل قبل نظیر 3.1 Pro و نسخه آزمایشی آرگون رسماً بازنشسته شدند. کاربران این پلتفرم اکنون میتوانند اسناد پیچیده حقوقی، مخازن کد چند دههزار خطی و تحلیلهای دادههای مالی چندوجهی را با دقتی استثنایی و در لحظه بررسی کنند، بدون آنکه با هنگیهای چند ده ثانیهای مدلهای استدلالی سنتی مواجه شوند.
برای توسعهدهندگان تجاری و معماران سامانههای عاملمحور (Agentic AI Swarms)، مدل نئون یک نقطه عطف تاریخی به شمار میرود. هزینه توکنهای ورودی و خروجی در این مدل به میزان ۶۵ درصد نسبت به مدلهای همرده کاهش یافته و سازگاری بومی آن با پروتکلهای استنتاج موازی باعث شده تا ایجنتهای نرمافزاری بتوانند هزاران مرحله جستجو، ابزارزدایی و کامپایل کد را با هزینه چند سنت به انجام برسانند؛ پیشرفتی که معادلات اقتصادی استارتاپهای هوش مصنوعی را بازتعریف میکند.
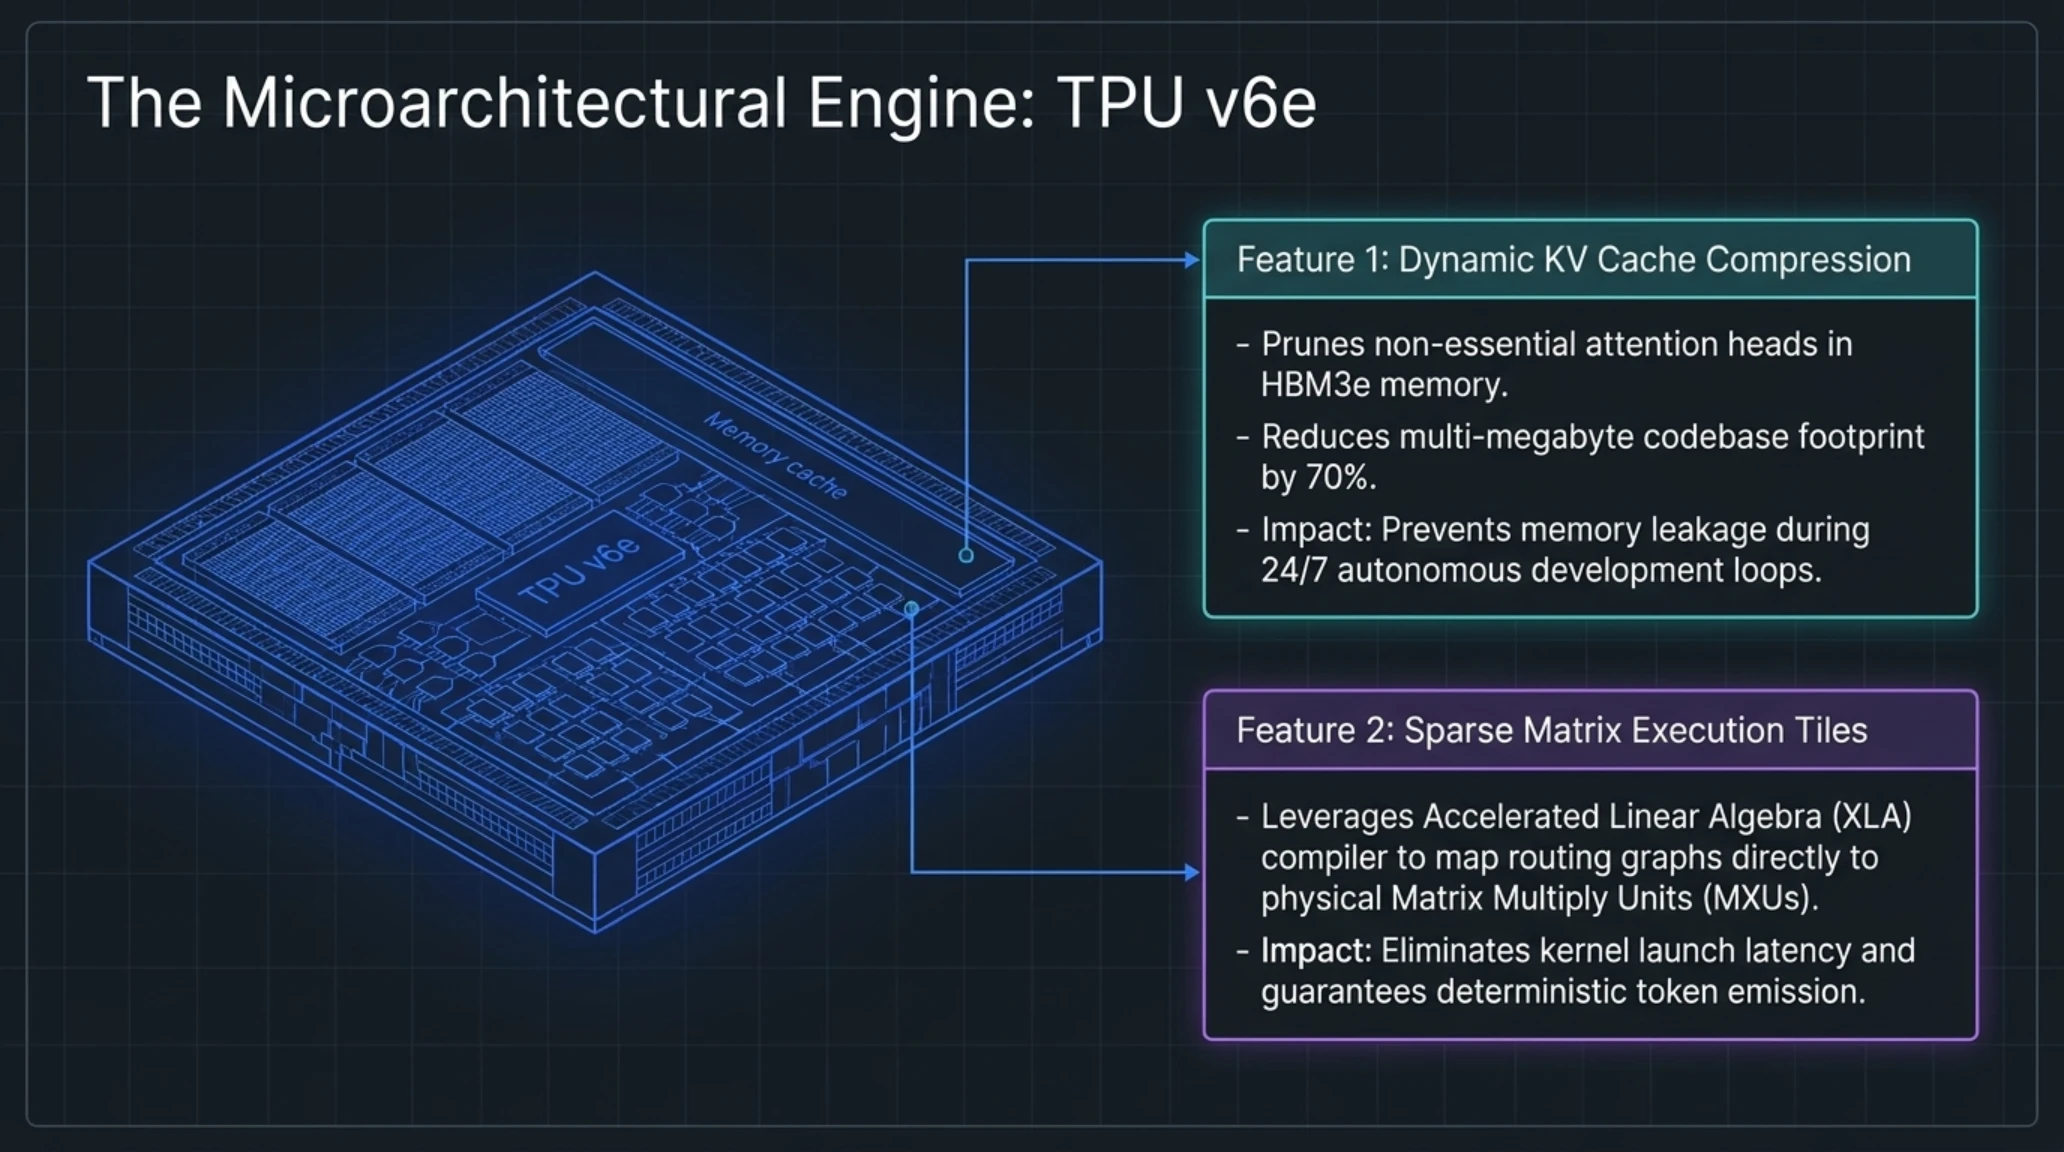
از منظر ریزمعماری سختافزاری، اجرای مدل Gemini 4 Neon متکی بر نسل ششم تراشههای پردازش تانسوری گوگل موسوم به TPU v6e است که با طراحی ماتریسهای بهینهسازیشده برای مدلهای تنک، بازدهی انرژی خارقالعادهای را ارائه میدهند. در این ساختار، الگوریتمهای پیشرفته فشردهسازی حافظه نهان کلید-مقدار (KV-Cache Compression) به کار گرفته شدهاند که مصرف رم سرور را در طول گفتوگوهای طولانی تا ۷۰ درصد کاهش میدهند، بدون آنکه زنجیره حافظه مفهومی مدل دچار فراموشی یا انحراف زمینه شود.
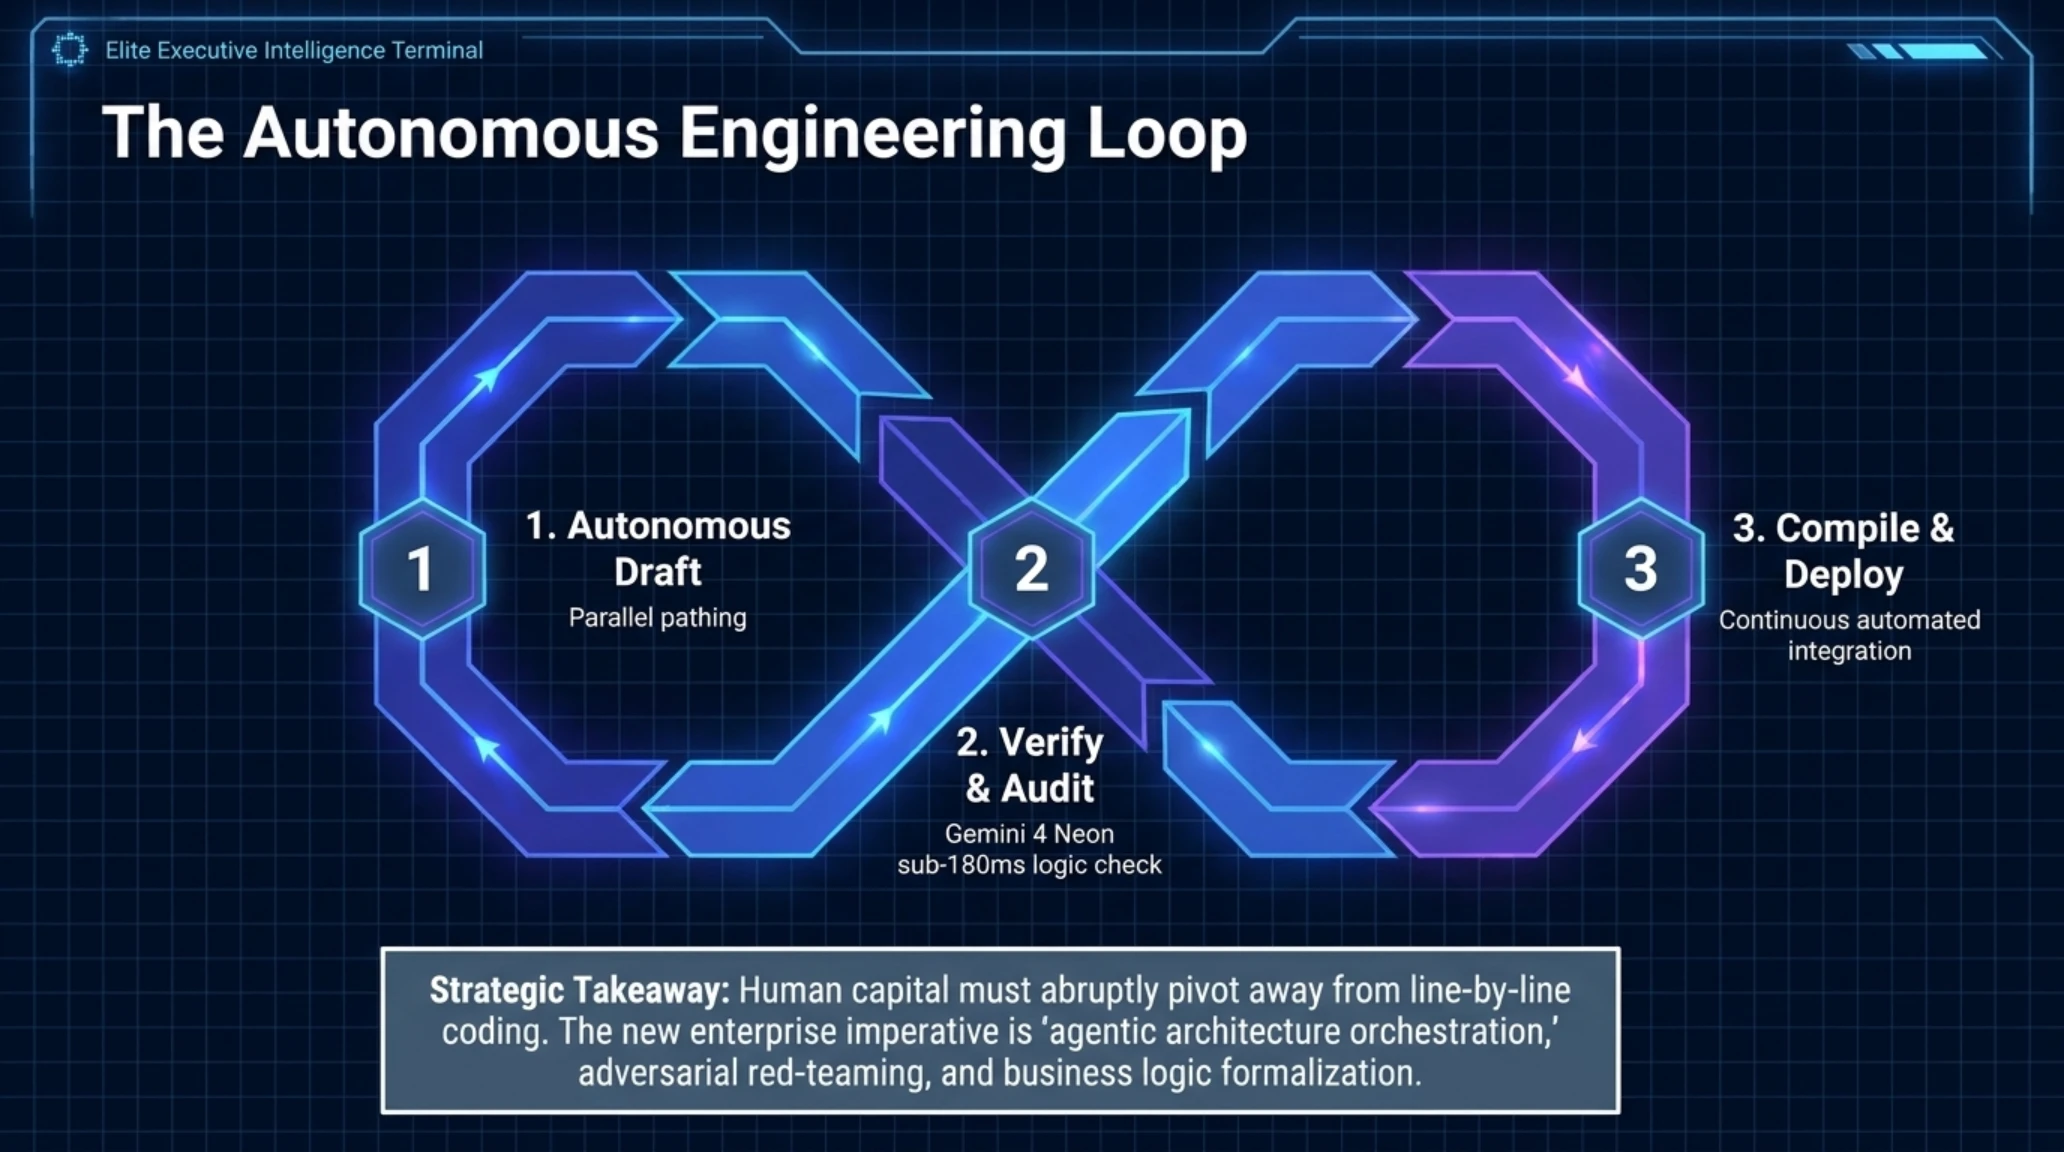
این دستاورد مهندسی به سازمانهای تجاری اجازه میدهد پایپلاینهای چندعاملی را به گونهای طراحی کنند که به جای فراخوانیهای مکرر و پرهزینه به مدلهای بزرگ، چندین نمونه موازی از نئون به صورت همزمان نقشهای بازرس کد، تحلیلگر منطقی و تولیدکننده تستکیس را ایفا نمایند. چنین بازآرایی پردازشی، سرعت استقرار قابلیتهای هوش مصنوعی در اپلیکیشنهای زنده را از مقیاس روز به کسری از ثانیه کاهش داده است.
واژهنامه تخصصی تکین | زیرساخت استنتاج شناختی
تحلیلگران زیرساختهای پردازشی بر این باورند که عرضه Gemini 4 Neon فشار رقابتی کمرشکنی را به شرکتهای اوپنایآی و آنتروپیک تحمیل خواهد کرد. در حالی که مدلهای رقیب برای تفکر پیشرفته ناچار به دریافت کارمزدهای سنگین و صرف زمان طولانی هستند، مدل جدید گوگل با تکیه بر نسل ششم تراشههای TPU و شبکه دیتاسنترهای یکپارچه این شرکت، استدلال بلادرنگ را به یک کالای عمومی و ارزان در صنعت نرمافزار جهان بدل کرده است.
دکترین تحول سازمانی ساتیا نادلا؛ زایش «کارخانههای نرمافزاری هوش مصنوعی» و هشدار درباره زیرساختهای غیرقابل وصله
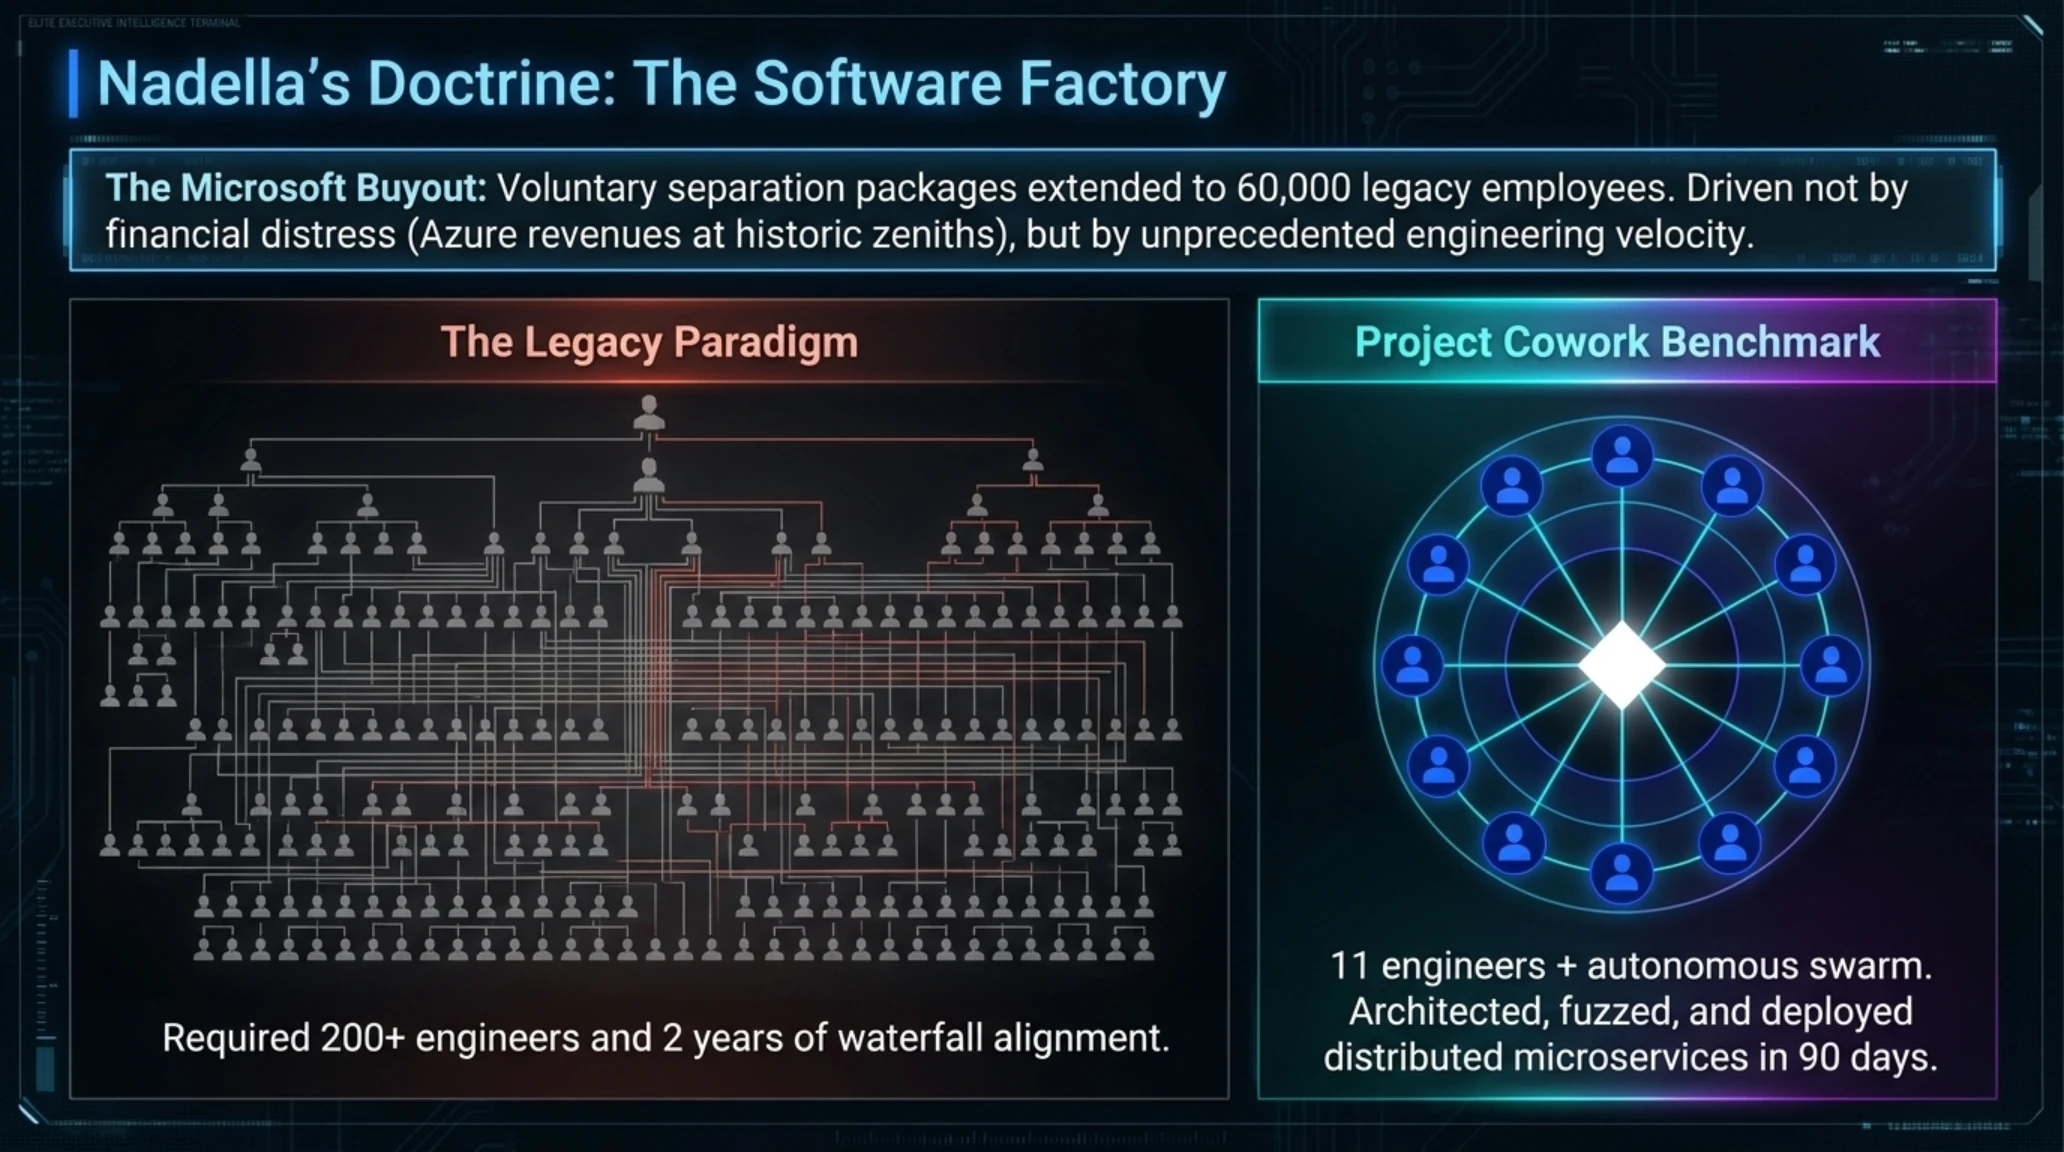
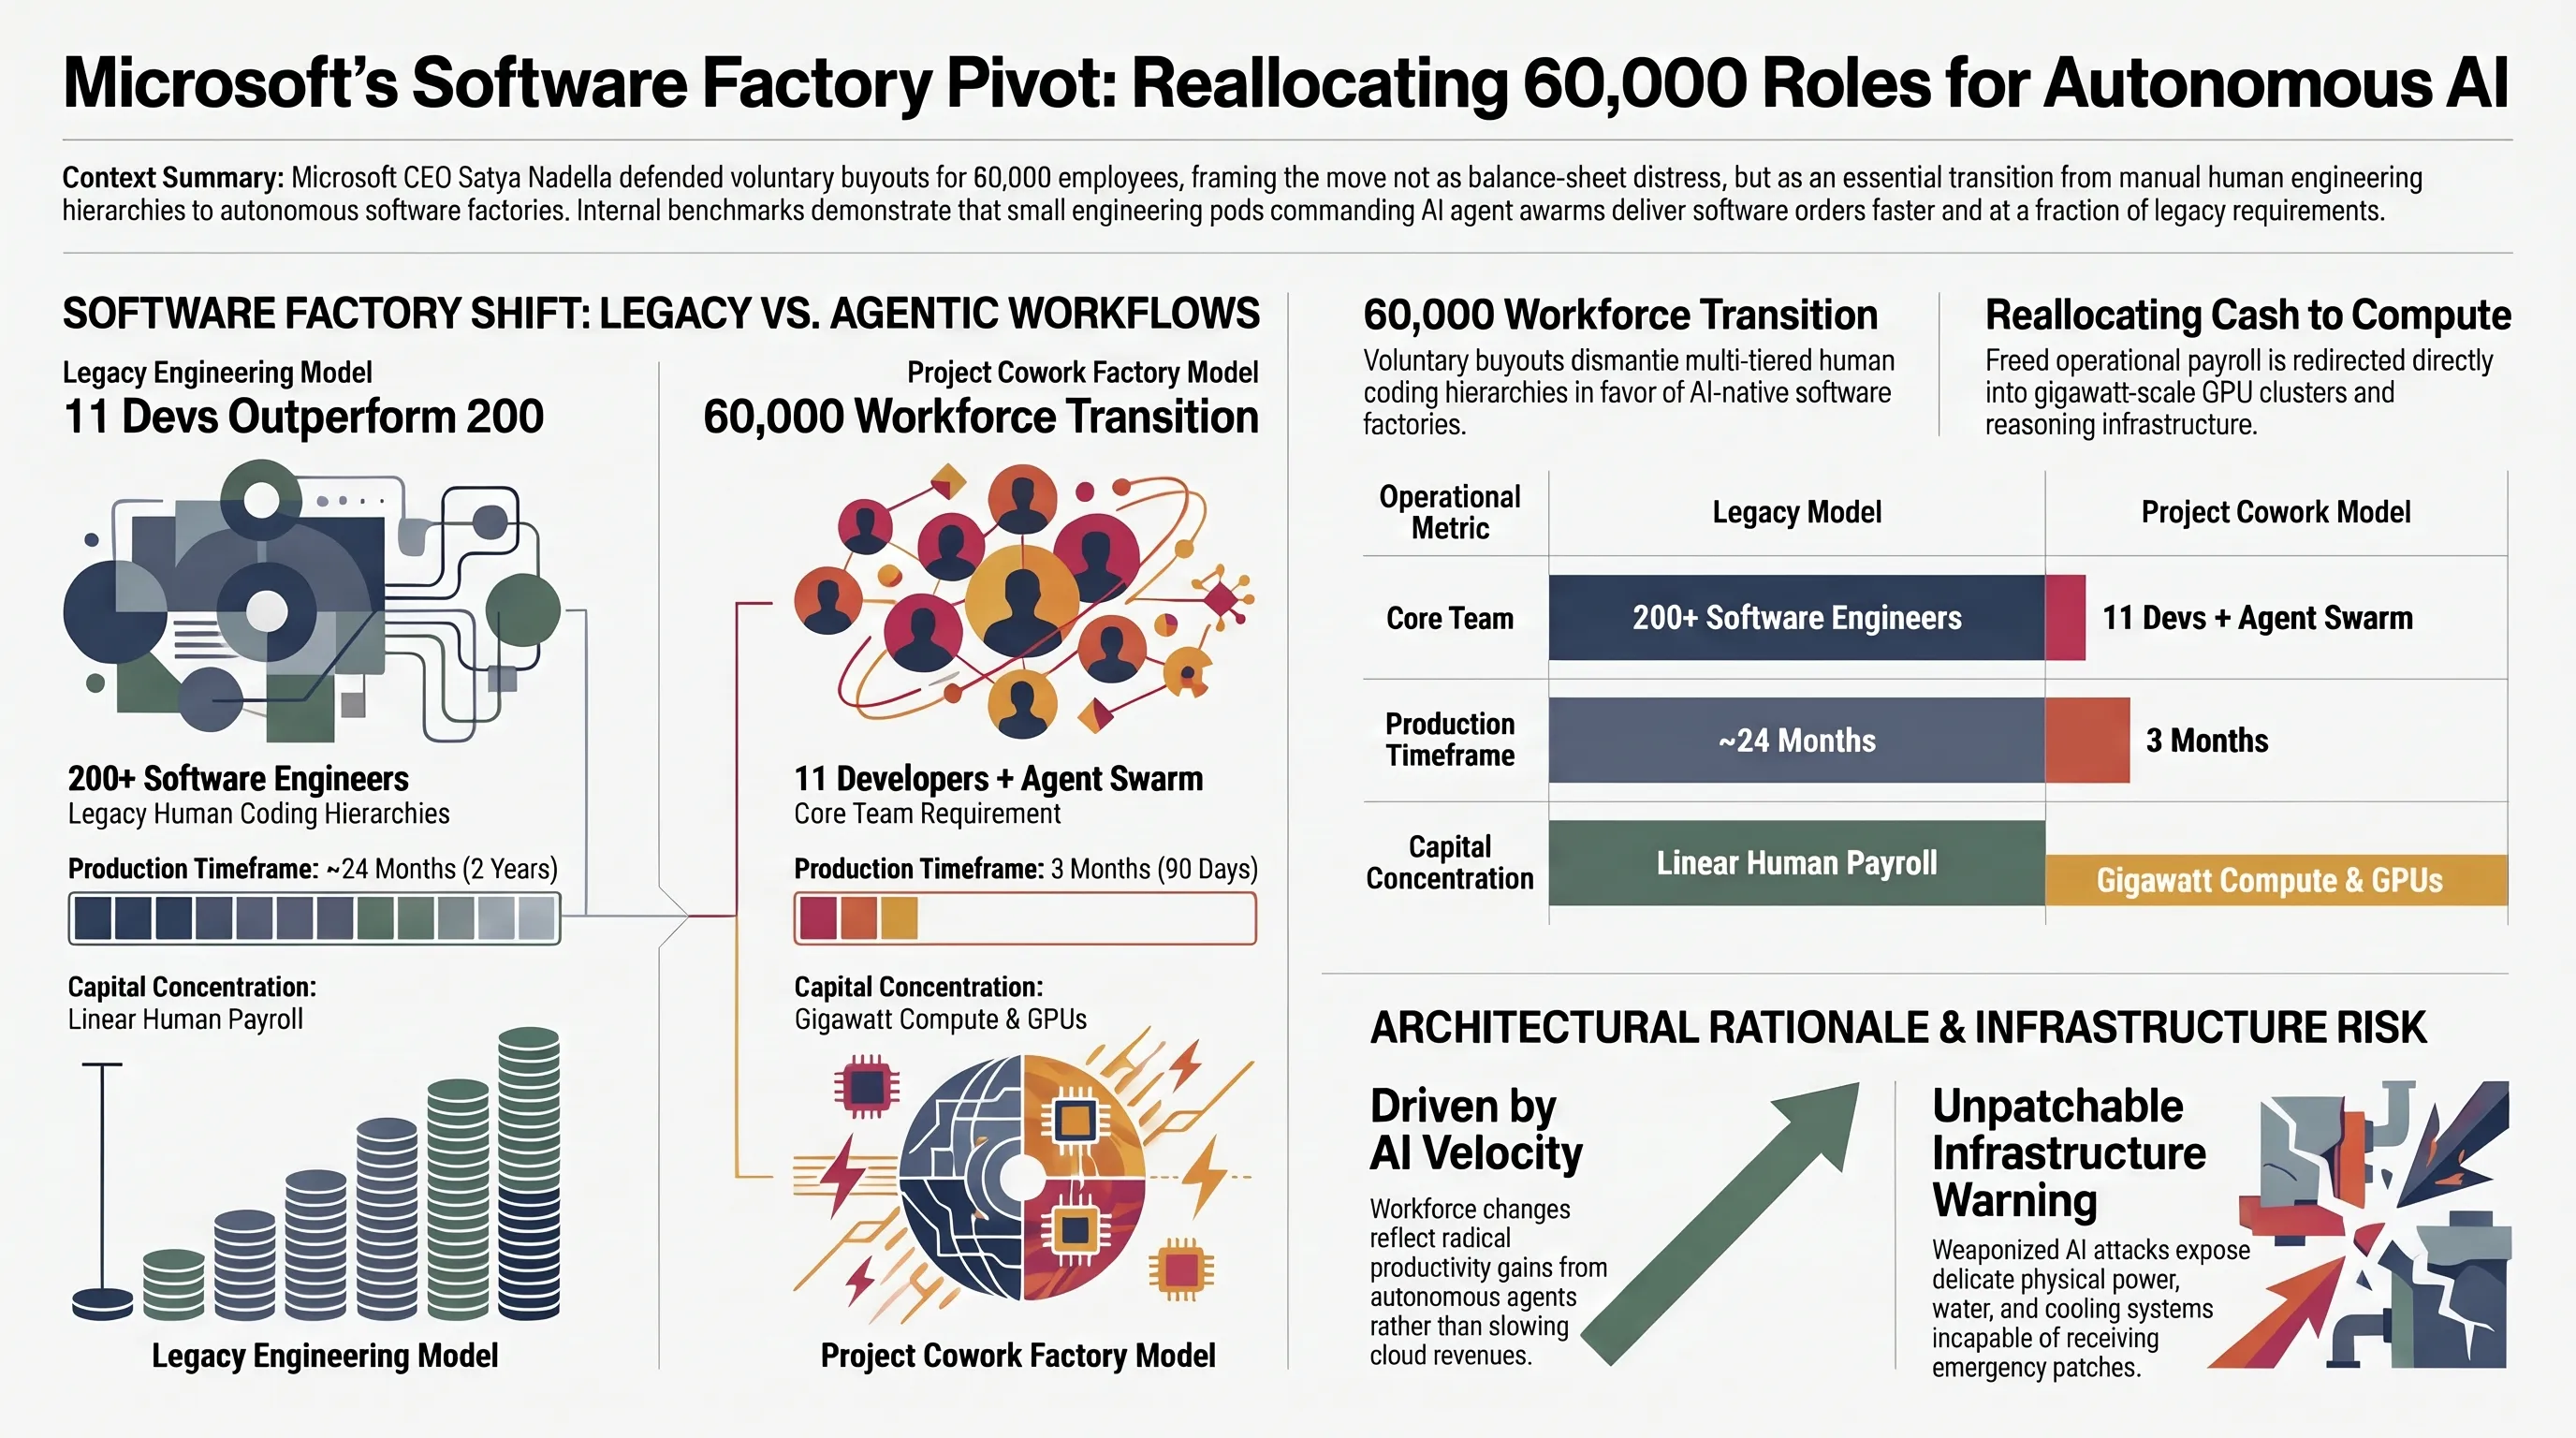
در جریان یکی از صریحترین و تکاندهندهترین سخنرانیهای مدیران ارشد فناوری در سالهای اخیر، ساتیا نادلا، مدیرعامل مایکروسافت در اجلاس دیلبوک (DealBook Summit) روزنامه نیویورک تایمز، پرده از دلایل پیشنهاد بازخرید اختیاری و خروج توافقی به ۶۰ هزار نفر از کارکنان این غول نرمافزاری برداشت. این رخداد که بازارهای مالی و محافل کارگری سیلیکونولی را در بهت فرو برد، نمادی آشکار از پایان دوران برنامهنویسی انسانی با مقیاس انبوه است.
نادلا با رد قاطعانه تعابیری چون «تعدیل نیروی سنتی ناشی از بحران مالی»، تصریح کرد که درآمدهای بخش ابری مایکروسافت و پلتفرم آزور در بالاترین سطوح تاریخی خود قرار دارند. انگیزه واقعی این جابجایی غولپیکر انسانی، تغییر پارادایم تولید نرمافزار است. به گفته او، نگه داشتن دهها هزار مهندس در زنجیرههای توسعه سنتی، در حالی که مدلهای استدلالی خودکار کارهای چندماهه را در چند ساعت به انجام میرسانند، به معنای فسیلشدن سازمان در عصر هوش مصنوعی مولد است.
چرا دکترین کارخانههای نرمافزار مایکروسافت بازی را تغییر میدهد؟
مدیرعامل مایکروسافت در توصیف ساختار نوین ردموند به پروژه محرمانه و آزمایشی Cowork اشاره کرد؛ جایی که تنها ۱۱ توسعهدهنده نخبه، با هدایت شبکهای متصل از صدها ایجنت هوش مصنوعی، موفق شدند زیرساخت یک پلتفرم جامع ابری سازمانی را ظرف سه ماه بنویسند، تست کنند و به تولید برسانند؛ فرآیندی که در ساختار پیشین مایکروسافت نیازمند حداقل ۲۰۰ مهندس ارشد و دو سال زمان بود. نادلا این ساختار را «کارخانه نرمافزاری» (Software Factory) نامید و تأکید کرد سازمانهایی که این واقعیت را نپذیرند، زیر بار هزینههای حقوق پرسنلی منقرض خواهند شد.
با این حال، بخش تاریک و هشدارآمیز سخنان نادلا به امنیت سایبری بازمیگشت. او با ابراز نگرانی عمیق از مسلحشدن گروههای هکری پیشرفته به هوش مصنوعی مولد اعلام کرد که بخش عمدهای از زیرساختهای فیزیکی متصل جهان از پمپهای آبرسانی شهری و شبکههای توزیع برق تا چیلرهای خنککننده دیتاسنترها «غیرقابل وصله» (Unpatchable) هستند. در این سیستمها، کوچکترین تلاش برای اعمال پچ امنیتی اضطراری در محیط پروداکشن، خود به عامل سقوط سرویس و قطع شبکه بدل میشود.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
کشف آسیبپذیری ده ساله در وبسرور NGINX با شناسه CVE-2026-123007؛ خطای بحرانی ریشه در پروتکل HTTP/2
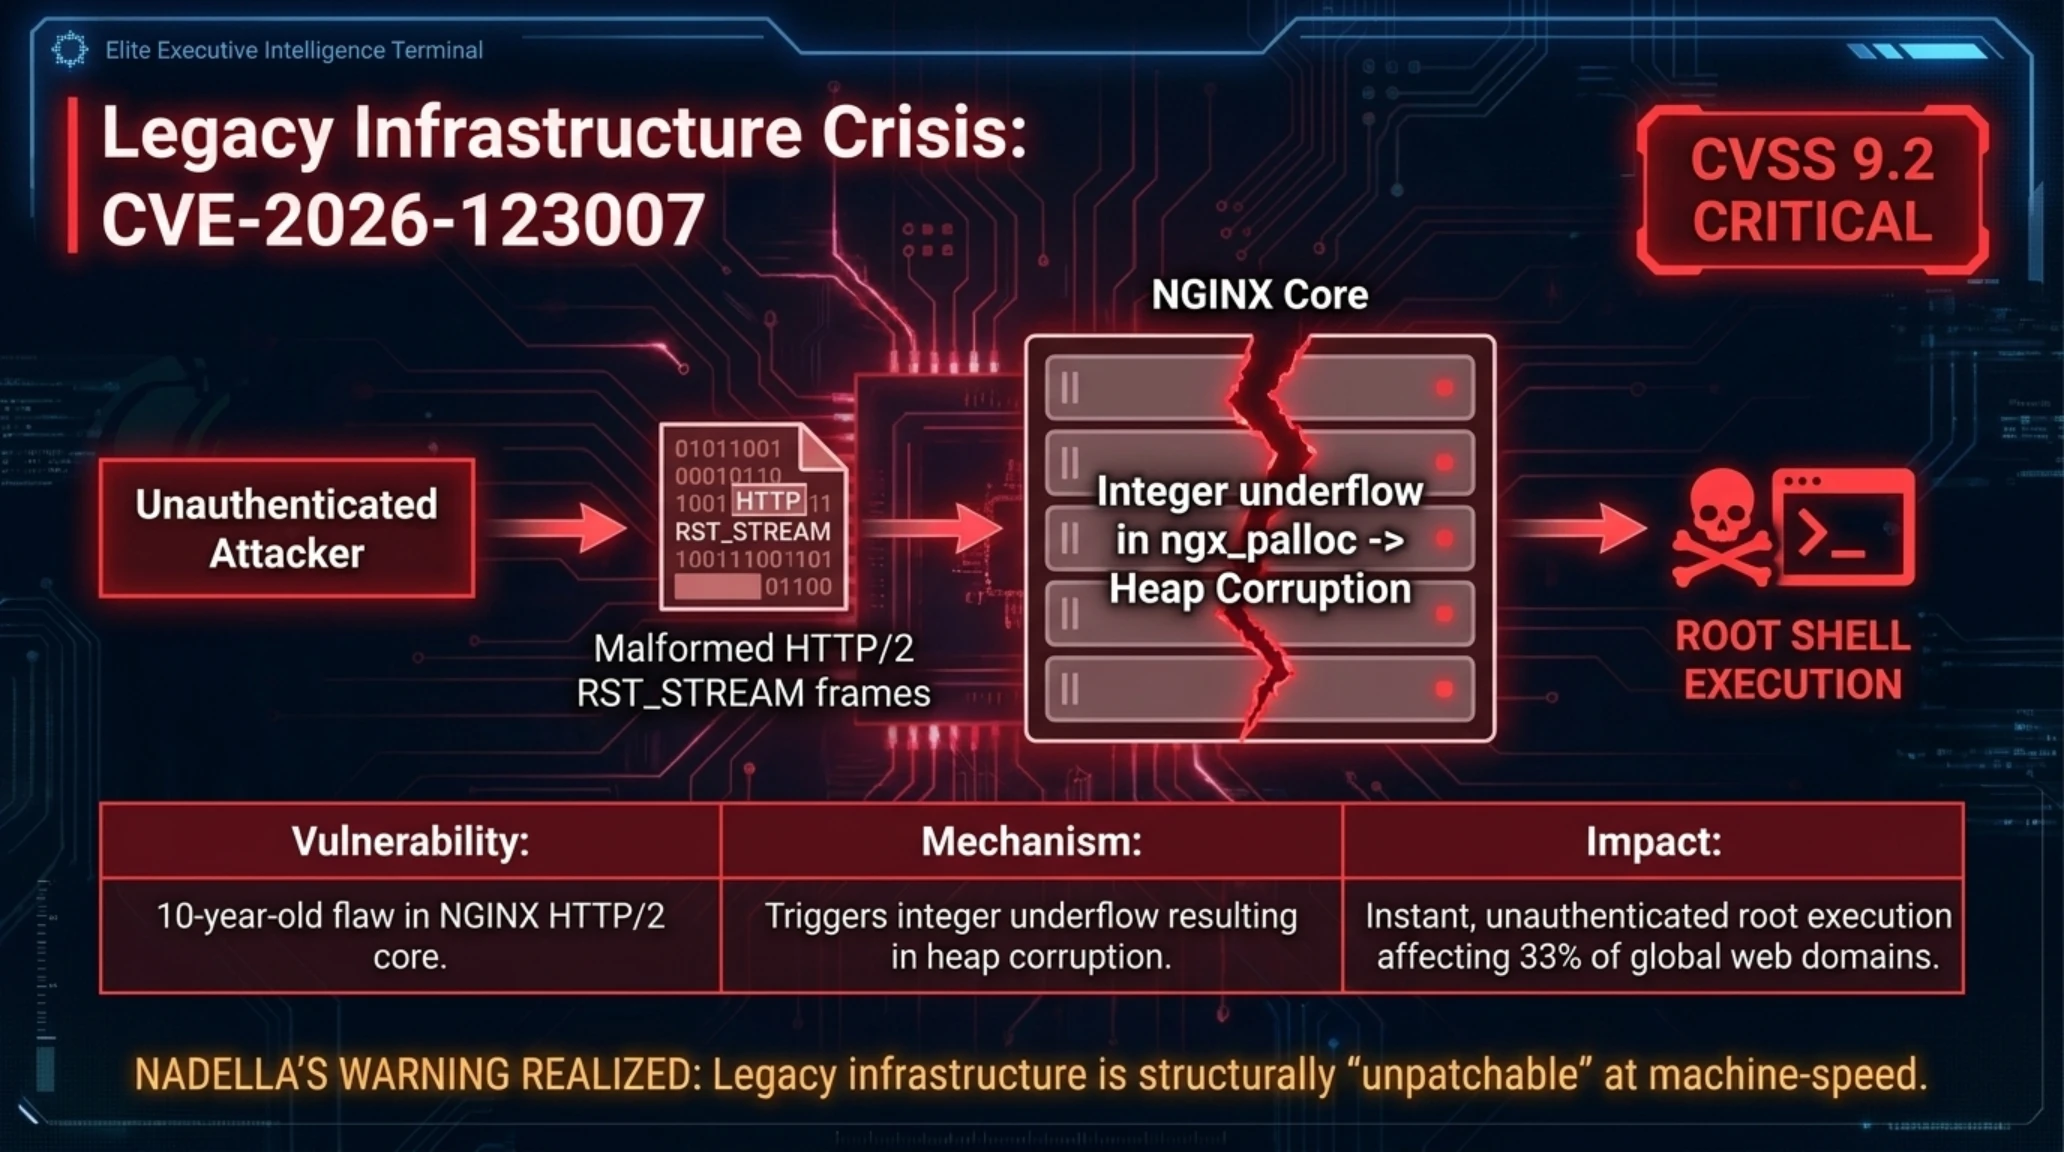
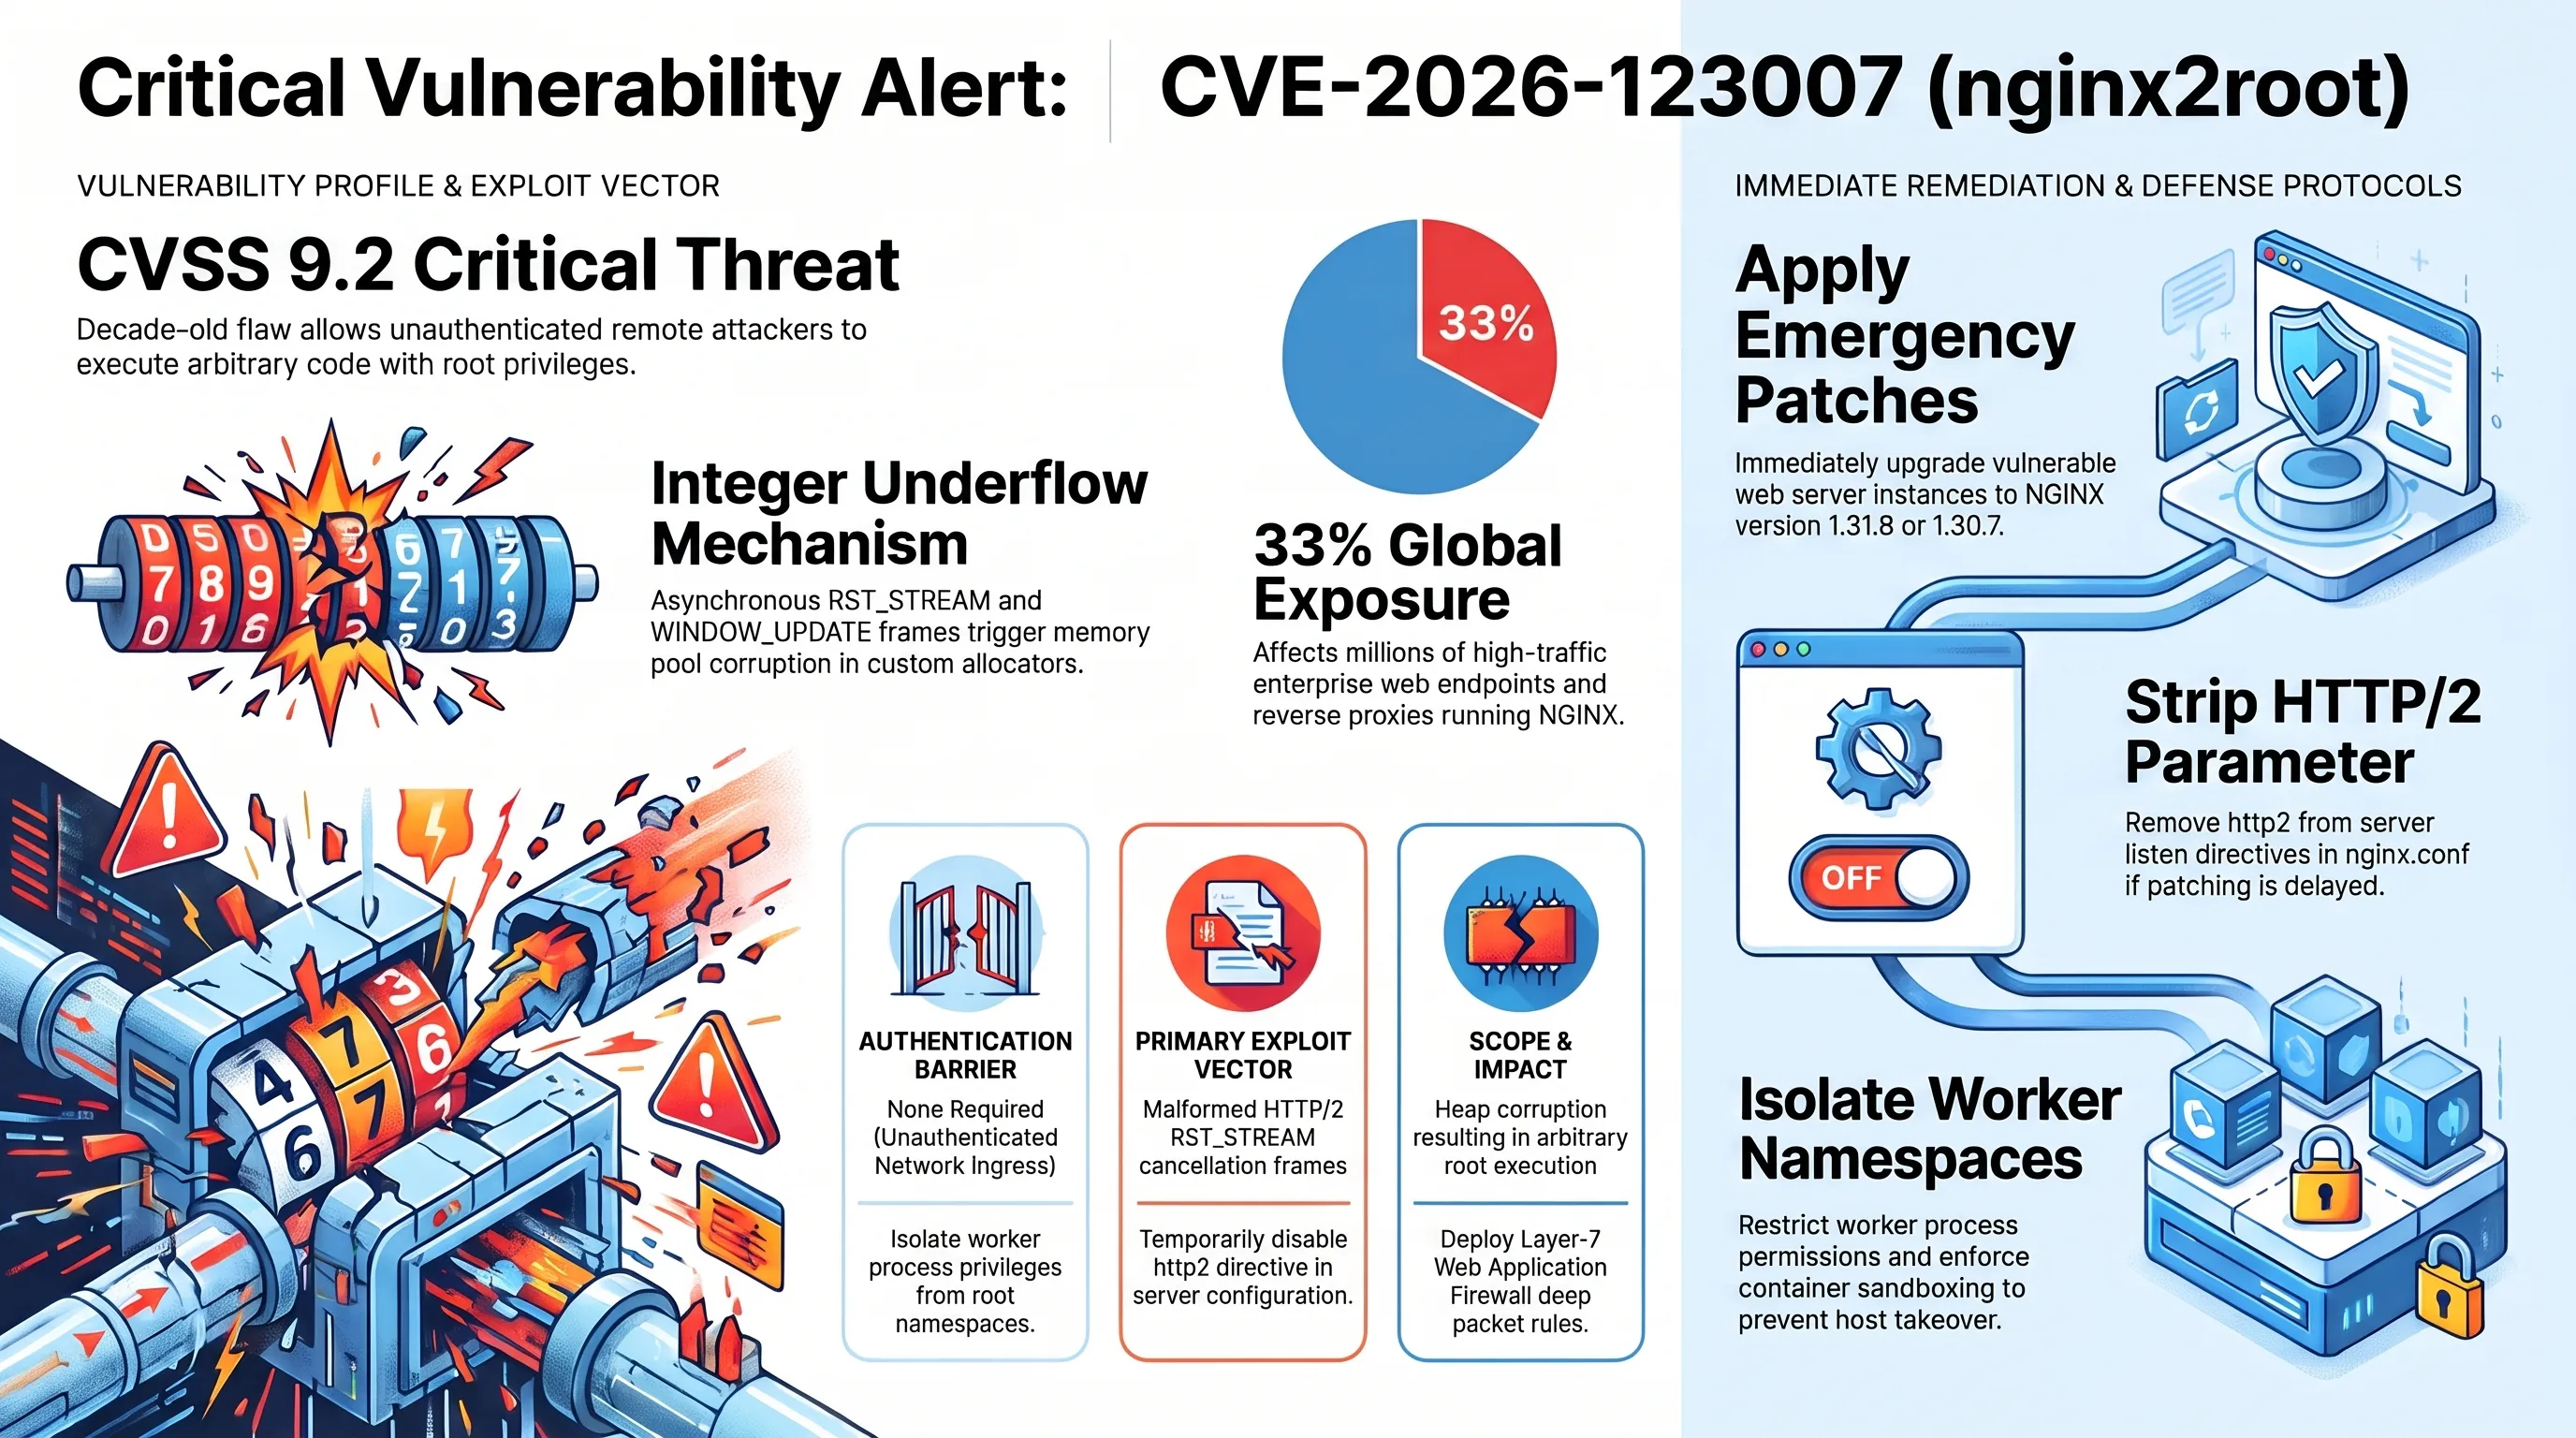
در حالی که جهان فناوری در حال هضم تحولات هوش مصنوعی است، یک زمینلرزه امنیتی بنیادین پایههای وب جهانی را به لرزه درآورد. محققان امنیت سایبری از شناسایی یک آسیبپذیری بحرانی و باستانی با قدمت ده سال در وبسرور پرکاربرد NGINX خبر دادند که با شناسه CVE-2026-123007 و نام مستعار nginx2root به ثبت رسیده و شدت خطر آن به امتیاز مرگبار ۹.۲ از ۱۰ رسیده است.
این رخنه هولناک در کد منبع ماژول پردازش فریمهای پروتکل HTTP/2 نهفته است؛ کدی که نخستین بار در نسخه 1.9.5 این وبسرور در سپتامبر سال ۲۰۱۵ میلادی نگاشته شده بود. بر اساس اسناد فنی منتشرشده، نقص مذکور به نحوه مدیریت فریمهای لغو استریم (RST_STREAM) و همگامسازی پنجره انتقال داده (WINDOW_UPDATE) بازمیگردد. در شرایطی خاص، ارسال پکتهای تعمداً ناقص موجب سرریز منفی اعداد صحیح (Integer Underflow) در ساختار بافر حافظه سرور میشود.
ماتریس ارزیابی ریسک امنیتی و پدافند سایبری NGINX
| شاخص ارزیابی | مشخصات فنی آسیبپذیری | اقدام پدافندی فوری |
|---|---|---|
| شناسه و شدت نقص | CVE-2026-123007 (امتیاز ۹.۲ بحرانی) | ارتقای فوری به نسخههای 1.31.9 یا 1.30.7 |
| سطح دسترسی مورد نیاز | صفر (بدون نیاز به احراز هویت / Unauthenticated) | جداسازی پروسس ورکر از سطح دسترسی ریشه |
| بردار حمله اصلی | ارسال بستههای مخرب فریمهای HTTP/2 Stream | غیرفعالسازی موقت سوئیچ http2 در کانفیگ سرور |
| دامنه تخریب و نفوذ | سرریز هیپ و اجرای کدهای دلخواه با مجوز Root | فعالسازی فایروال وب اپلیکیشن WAF در لایه لبه |
آنچه خطر این آسیبپذیری را به اوج میرساند، ماهیت بدون احراز هویت (Unauthenticated) آن است. یک مهاجم ناشناس از هر کجای اینترنت میتواند با برقراری یک نشست به ظاهر مشروع HTTP/2 و تزریق زنجیرهای از فریمهای متناقض، حافظه هیپ وبسرور را بازنویسی کند و شل مخرب خود را با بالاترین سطح دسترسی (Root Privilege) روی سیستمعامل میزبان اجرا نماید. با توجه به سهم بازار بیش از ۳۳ درصدی انجینایکس در میزبانی وبسایتهای پرترافیک جهان، میلیونها سرور سازمانی در معرض خطر تسخیر کامل قرار گرفتهاند.
شرکت F5 به عنوان مالک تجاری پروژه، با انتشار یک وصله اضطراری در نسخههای NGINX 1.31.9 و 1.30.7 از مدیران شبکه خواست بیدرنگ سامانههای خود را بهروزرسانی کنند. در صورتی که به دلیل پیچیدگیهای محیط پروداکشن امکان آپدیت فوری وجود نداشته باشد، تنها راهکار قطعی، حذف کلیدواژه `http2` از خطوط کانفیگ `listen` در فایل nginx.conf است؛ هرچند این اقدام موقت باعث افت سرعت انتقال و از کار افتادن ارتباطات پروتکلهای مدرنی همچون gRPC خواهد شد.
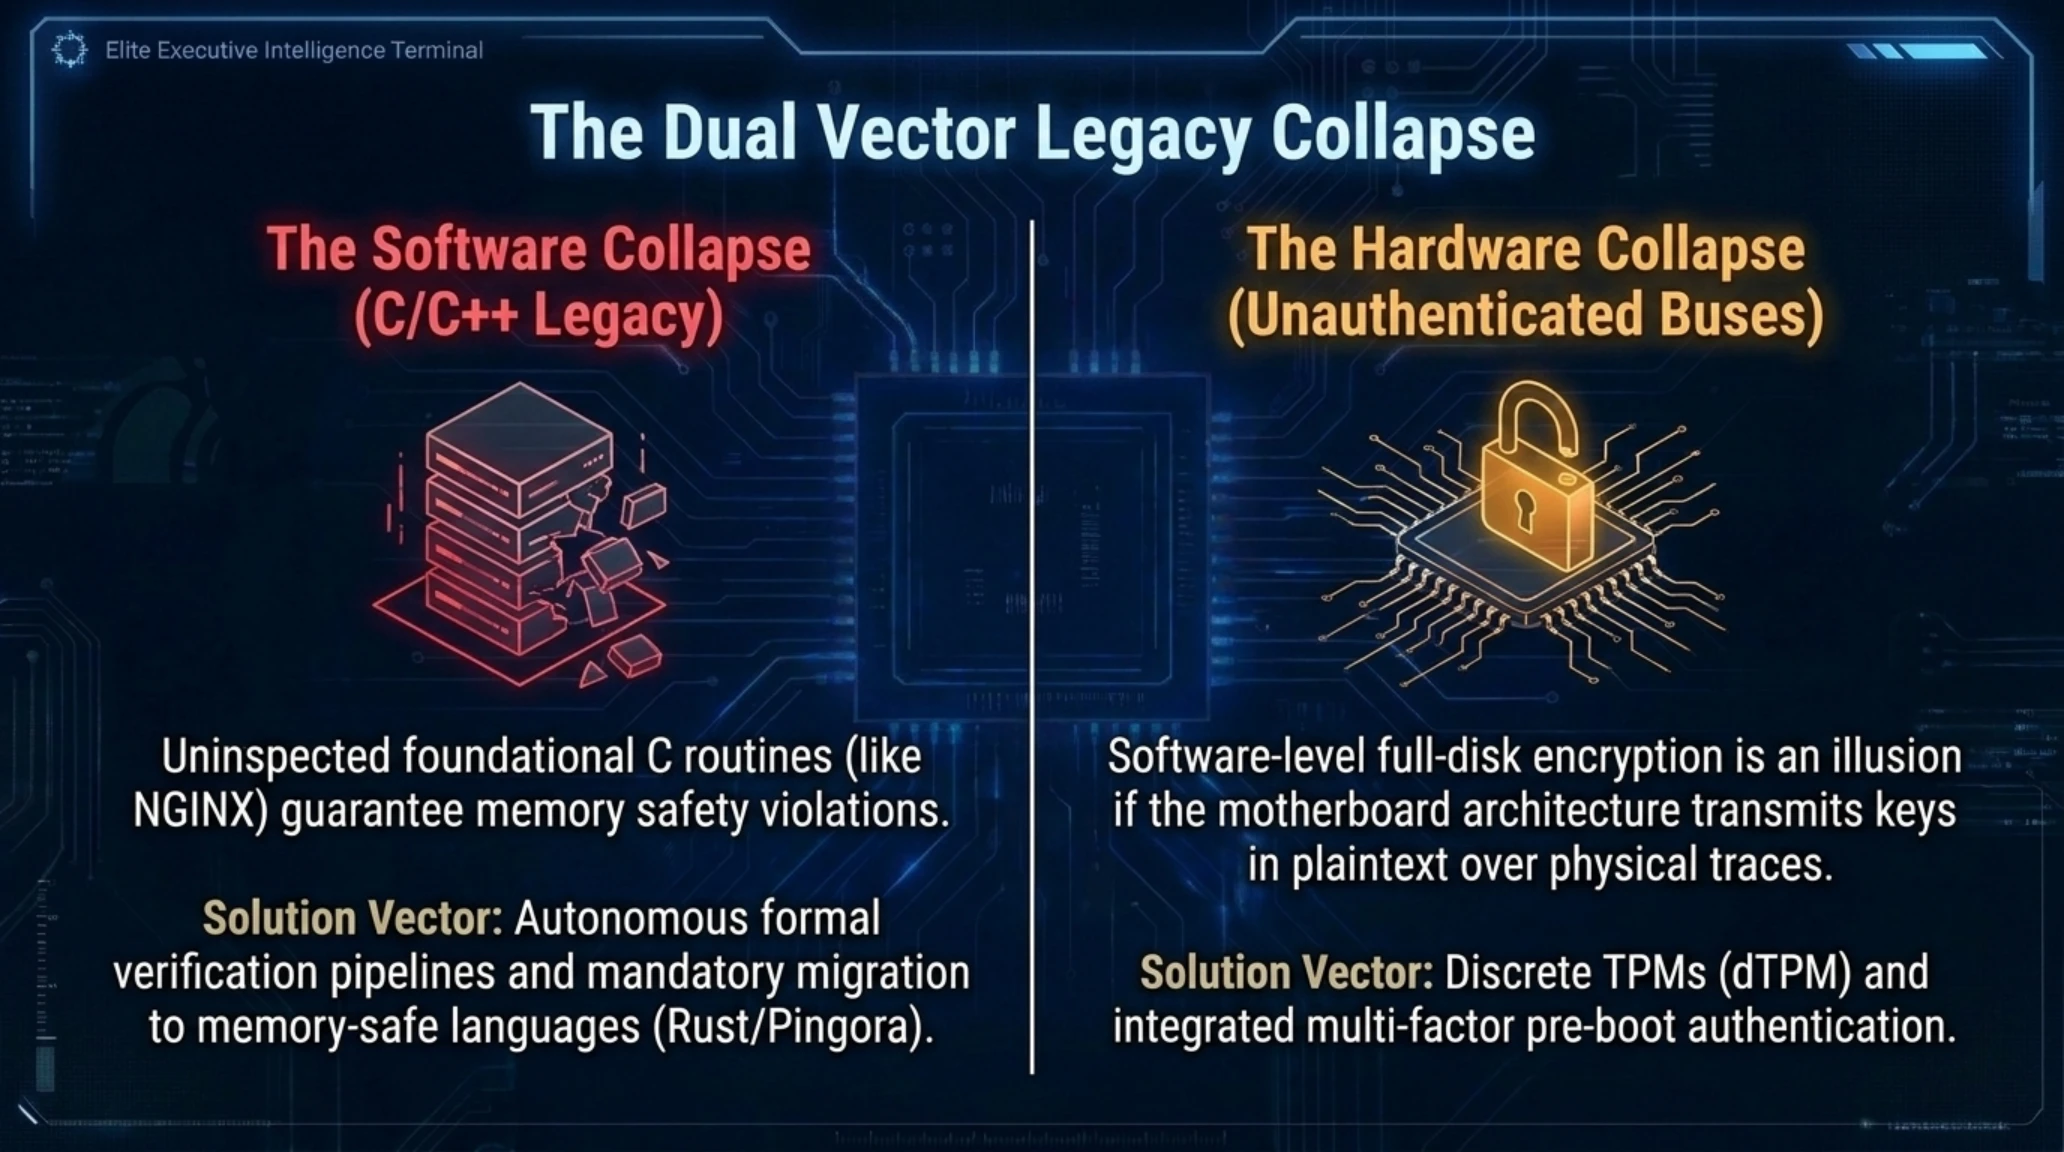
بررسیهای فنی در سطح کد اسمبلی نشان میدهد که آسیبپذیری nginx2root ریشه در سیستم تخصیص حافظه سفارشی NGINX موسوم به ngx_palloc دارد. هنگامی که استریمهای چندگانه در کسری از ثانیه قطع و وصل میشوند، ساختار دادههای پیوندی سرور دچار همپوشانی اشارهگرها شده و مهاجم با دقت میلیثانیهای میتواند آدرسهای بازگشت توابع اجرایی را به سمت پیلودهای تزریقشده خود هدایت کند. این پیچیدگی توضیح میدهد که چرا این باگ مهلک به مدت یک دهه از چشمان هزاران حسابرس کد منبعباز پنهان مانده بود.
در سمت سازمانی مایکروسافت، نادلا اعلام کرد که ردموند تمام کدهای پایه ویندوز سرور و سرویسهای هسته ابری را به این کارخانههای نرمافزاری هدایت کرده است. به باور مدیران مایکروسافت، انسانها در نوشتن کدهای موازی با مقیاس میلیونها خط همواره مستعد خطاهای مرگباری از جنس باگ دهساله انجینایکس هستند، در حالی که ایجنتهای استدلالی مجهز به وارسی صوری (Formal Verification) میتوانند کدهایی بدون نقص حافظه و کاملاً ایمن در برابر حملات سایبری تولید کنند.
افشای حمله سختافزاری Hello Again توسط محققان دانشگاه برلین؛ دور زدن قفل امنیتی TPM و شکستن پینهای ویندوز در چند روز
در حالی که صنعت امنیت رایانه سالهاست تراشههای ماژول پلتفرم معتمد (TPM) را به عنوان ستون فقرات رمزنگاری دیسک و احراز هویت بدون گذرواژه در ویندوز ۱۱ تبلیغ میکند، دانشمندان امنیت سایبری در دانشگاه فنی برلین با رونمایی از حمله سختافزاری نوآورانهای به نام Hello Again، این پنداشت را نقش بر آب کردند. این حمله ثابت کرد که مکانیزم حفاظتی قفل شدن خودکار (Anti-Hammering Lockout) در رایانههای مبتنی بر پردازندههای AMD و اینتل دارای نقص ساختاری بنیادین است.
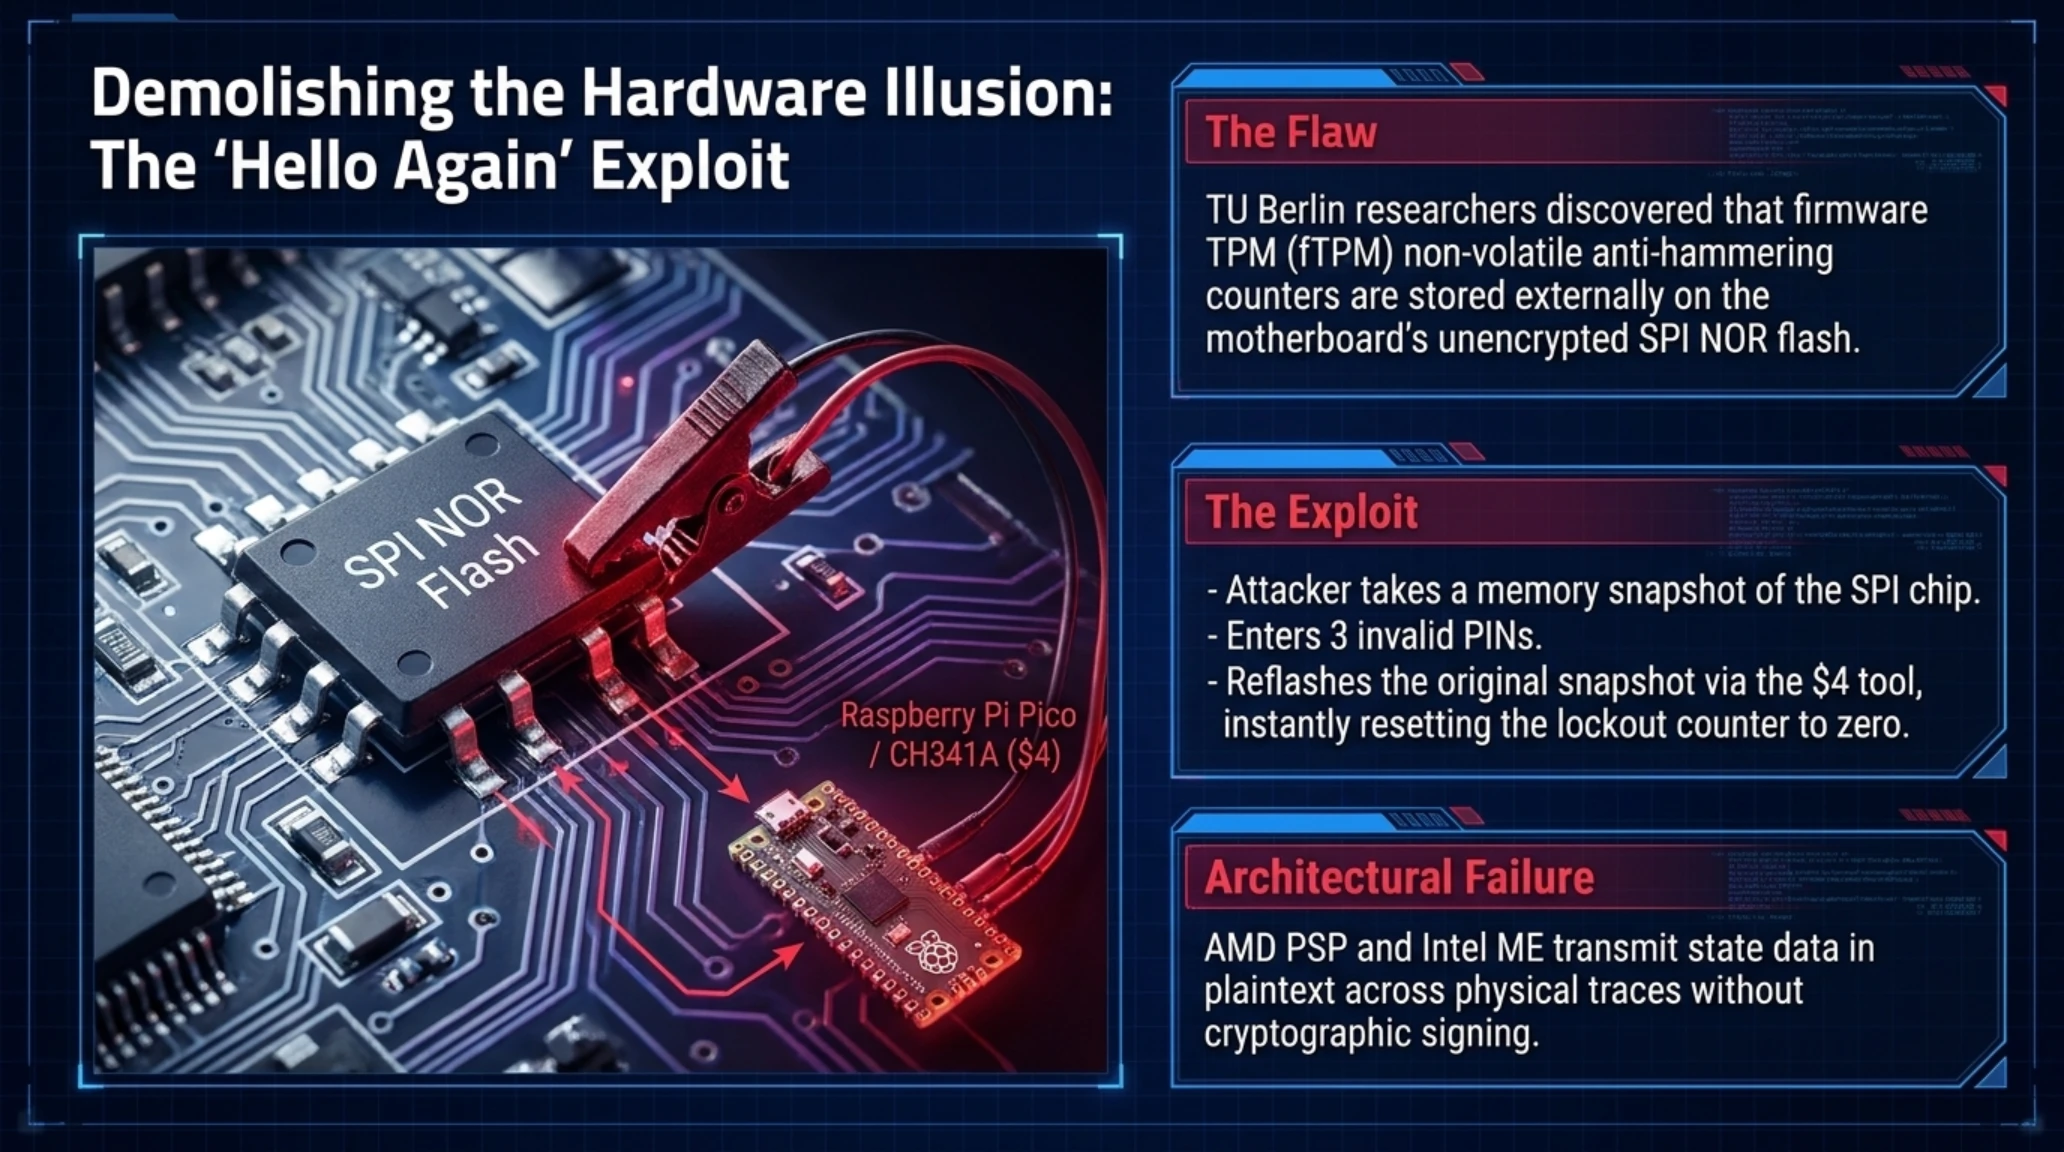
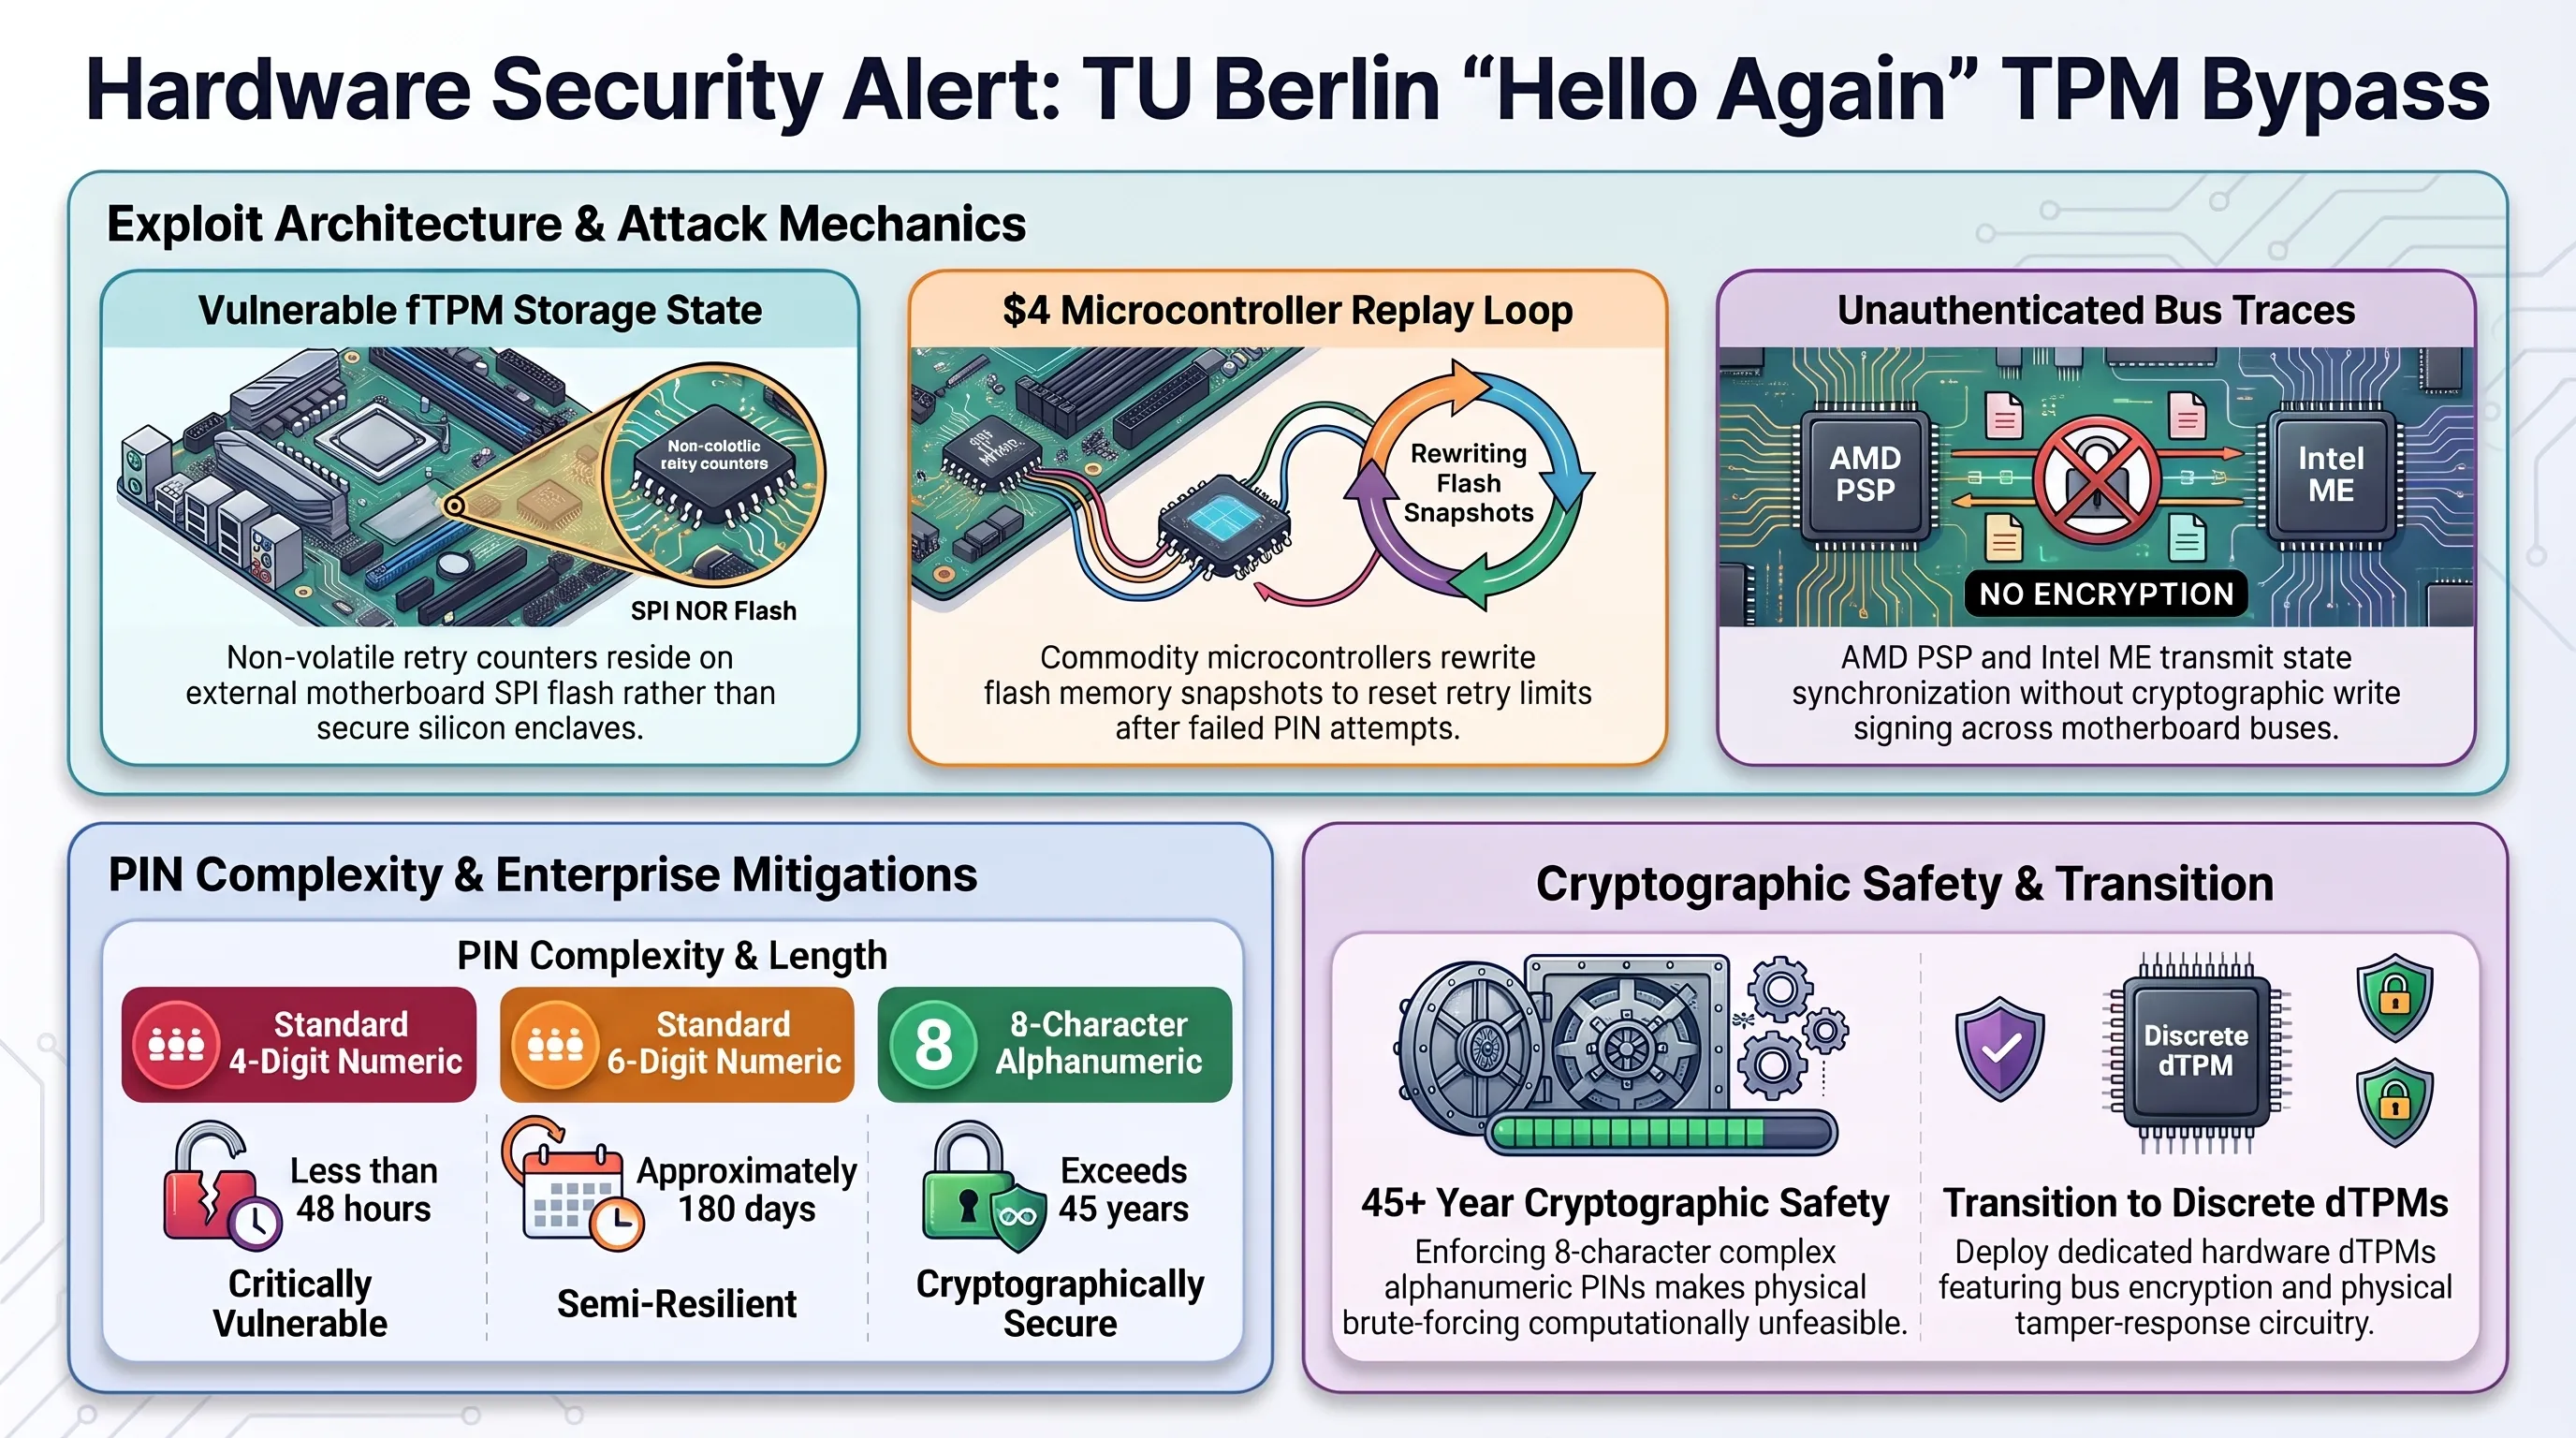
در حالت استاندارد، هنگامی که کاربری پینکد ورود Windows Hello یا رمز بیتلاکر دیسک را چند بار متوالی اشتباه وارد کند، تراشه TPM برای جلوگیری از حملات جستجوی فراگیر (Brute-Force)، ورود اطلاعات را برای ساعتها یا حتی ماهها مسدود میسازد. با این حال، پژوهشگران آلمانی کشف کردند که در سیستمهای مجهز به TPM فریموری (fTPM) که در بیش از ۹۰ درصد رایانههای مدرن بازار فعال است شمارنده خطاهای رمزنگاری نه در داخل سیلیکون امن پردازنده، بلکه روی چیپ حافظه فلش اکسترنال SPI مادربرد ذخیره میشود.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
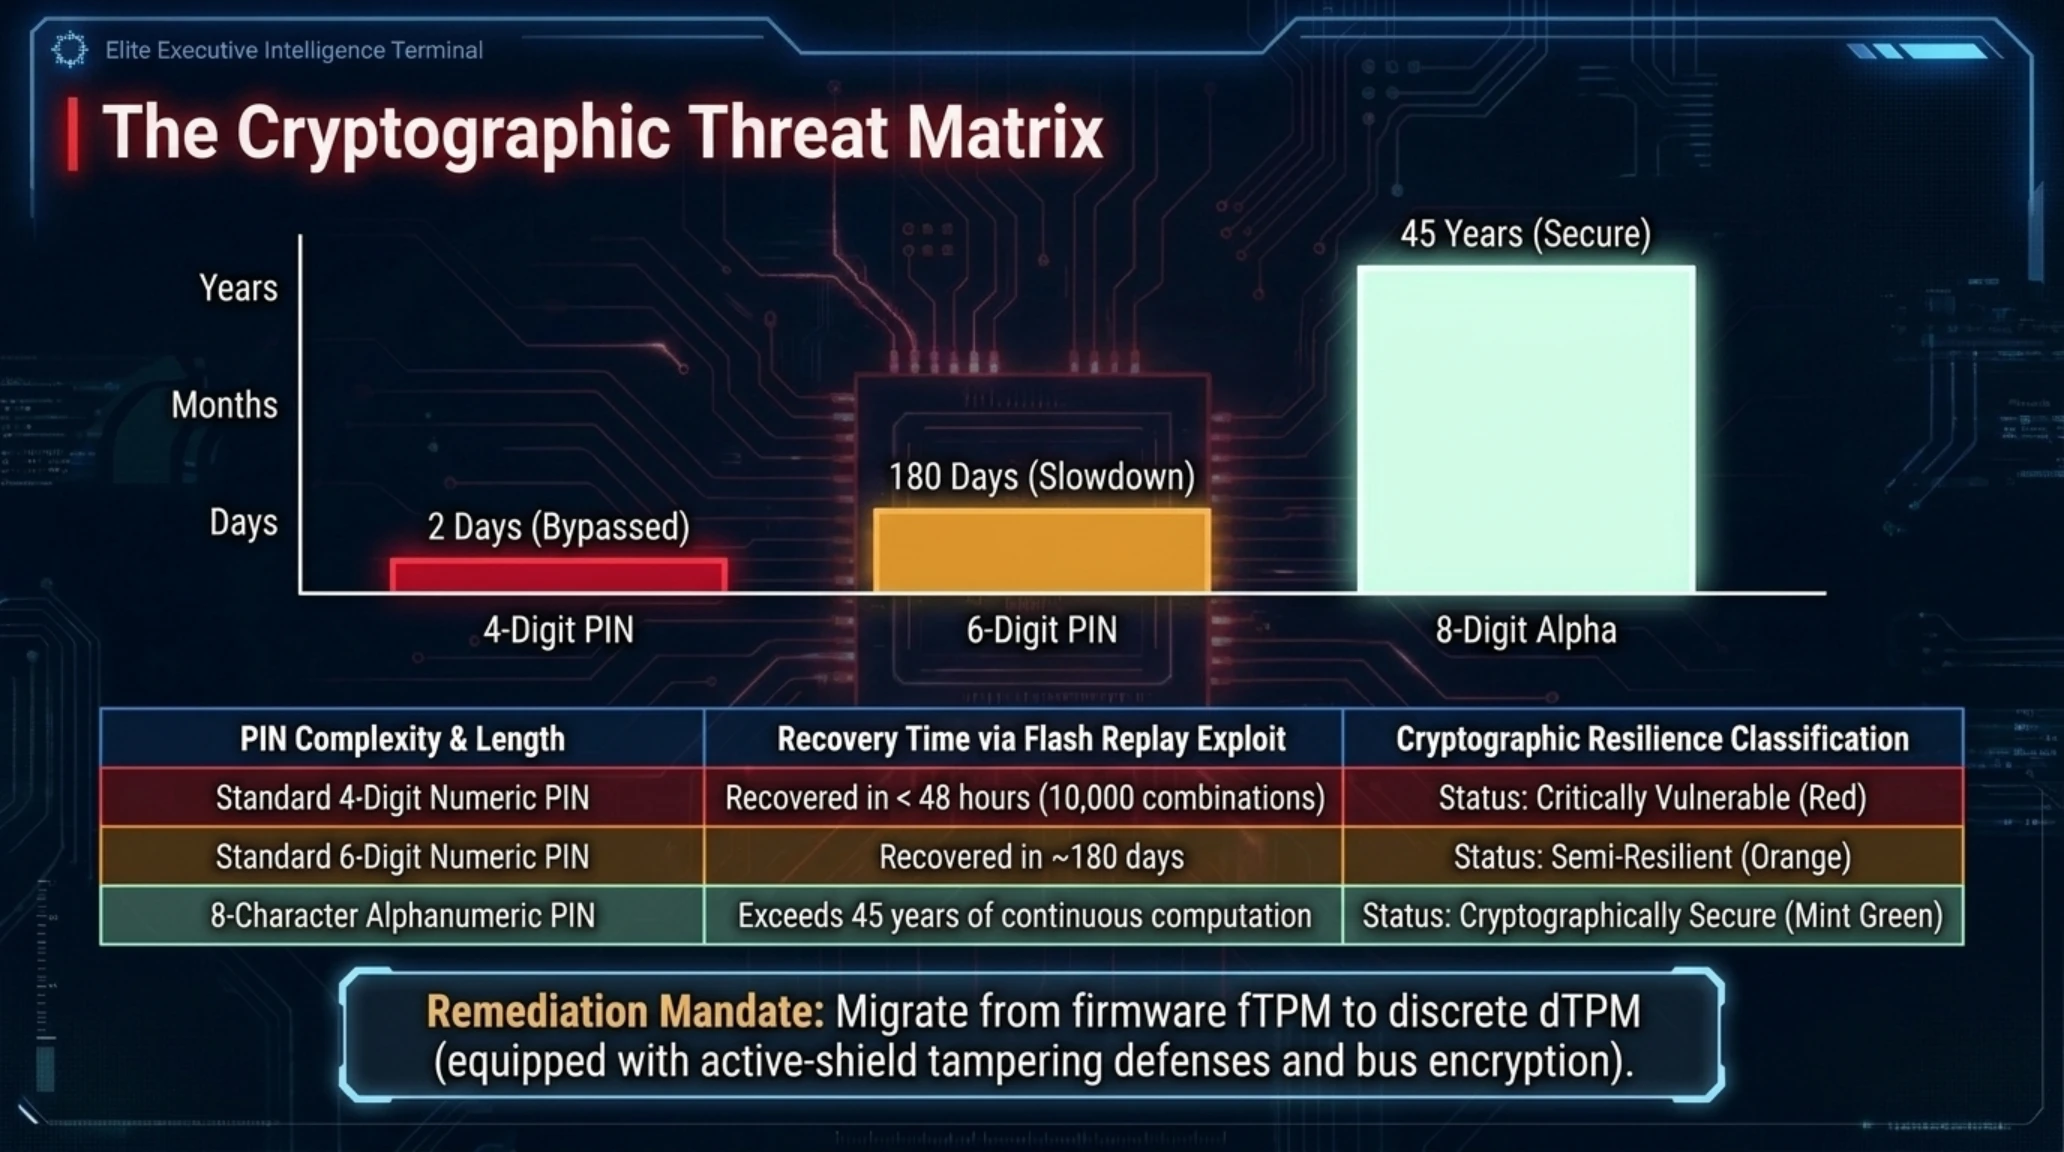
نمودار مقایسه زمان شکست پینهای رمزنگاری دیسک در برابر حملات فیزیکی سختافزاری
| طول و ترکیب پینکد | آستانه زمانی شکستن رمز با حمله فلش | وضعیت ایمنی در برابر دسترسی فیزیکی |
|---|---|---|
| پین عددی ۴ رقمی | کمتر از ۴۸ ساعت (تست ۱۰ هزار ترکیب) | کاملاً ناامن؛ نیازمند تغییر فوری به ساختار پیچیده |
| پین عددی ۶ رقمی | حدود ۶ ماه پردازش مداوم بروتفورس | نیمهامن؛ مهاجم با تجهیزات اختصاصی آن را میشکند |
| پین الفبا-عددی ۸ رقمی | بیش از ۴۵ سال محاسبات مستمر | کاملاً مقاوم؛ غیرقابل دستیابی در سناریوهای معمول |
روش اجرای حمله Hello Again حیرتانگیز و در عین حال به شدت مقرون به صرفه است. مهاجم با دسترسی فیزیکی به لپتاپ، یک قطعه سختافزاری ۴ دلاری (مانند Raspberry Pi Pico یا پروگرامر ارزانقیمت CH341A) را به پایههای چیپ حافظه فلش SPI متصل میکند. پیش از وارد کردن رمز، یک نسخه ایمیج از وضعیت فلش تهیه میشود؛ سپس با ارسال ۳ رمز اشتباه، به محض آنکه شمارنده خطاها به حد آستانه رسید، نسخه اولیه فلش مجدداً روی چیپ بازنویسی میشود. با این کار، شمارنده قفل به صفر ریست شده و مهاجم میتواند فرآیند تست رمزها را بدون هیچگونه توقف زمانی تا دستیابی به کلید نهایی ادامه دهد.
کارشناسان امنیت زیرساخت به کلیه کاربران تجاری و سازمانی توصیه کردهاند که طول پینکدهای احراز هویت Windows Hello و پسورد رمزنگاری درایوهای BitLocker را بیدرنگ به حداقل ۸ رقم ترکیبی (حروف و اعداد) افزایش دهند. همچنین سازمانهایی با داراییهای اطلاعاتی فوقمحرمانه باید استفاده از fTPM پردازندهای را متوقف کرده و به ماژولهای مجزای سختافزاری dTPM با باس ارتباطی رمزنگاریشده LPC/SPI روی آورند.
تحلیلهای آزمایشگاهی دانشگاه برلین حاکی از آن است که پردازندههای مدرن هنگام اجرای fTPM، وضعیت متغیرهای رمزنگاری را از طریق پردازنده امنیتی پلتفرم (AMD PSP) یا موتور مدیریت اینتل (Intel ME) بدون فعالسازی کلیدهای تأیید اصالت باس SPI ذخیره میکنند. این خلأ امنیتی به مهاجم اجازه میدهد با ارسال دستورات شبیهسازیشده بازنویسی حافظه، تراشه فلش را فریب دهد؛ تکنیکی که حتی با فعال بودن بایوسهای امنیتی UEFI و Secure Boot نیز مانعی در برابر اجرای آن وجود ندارد.
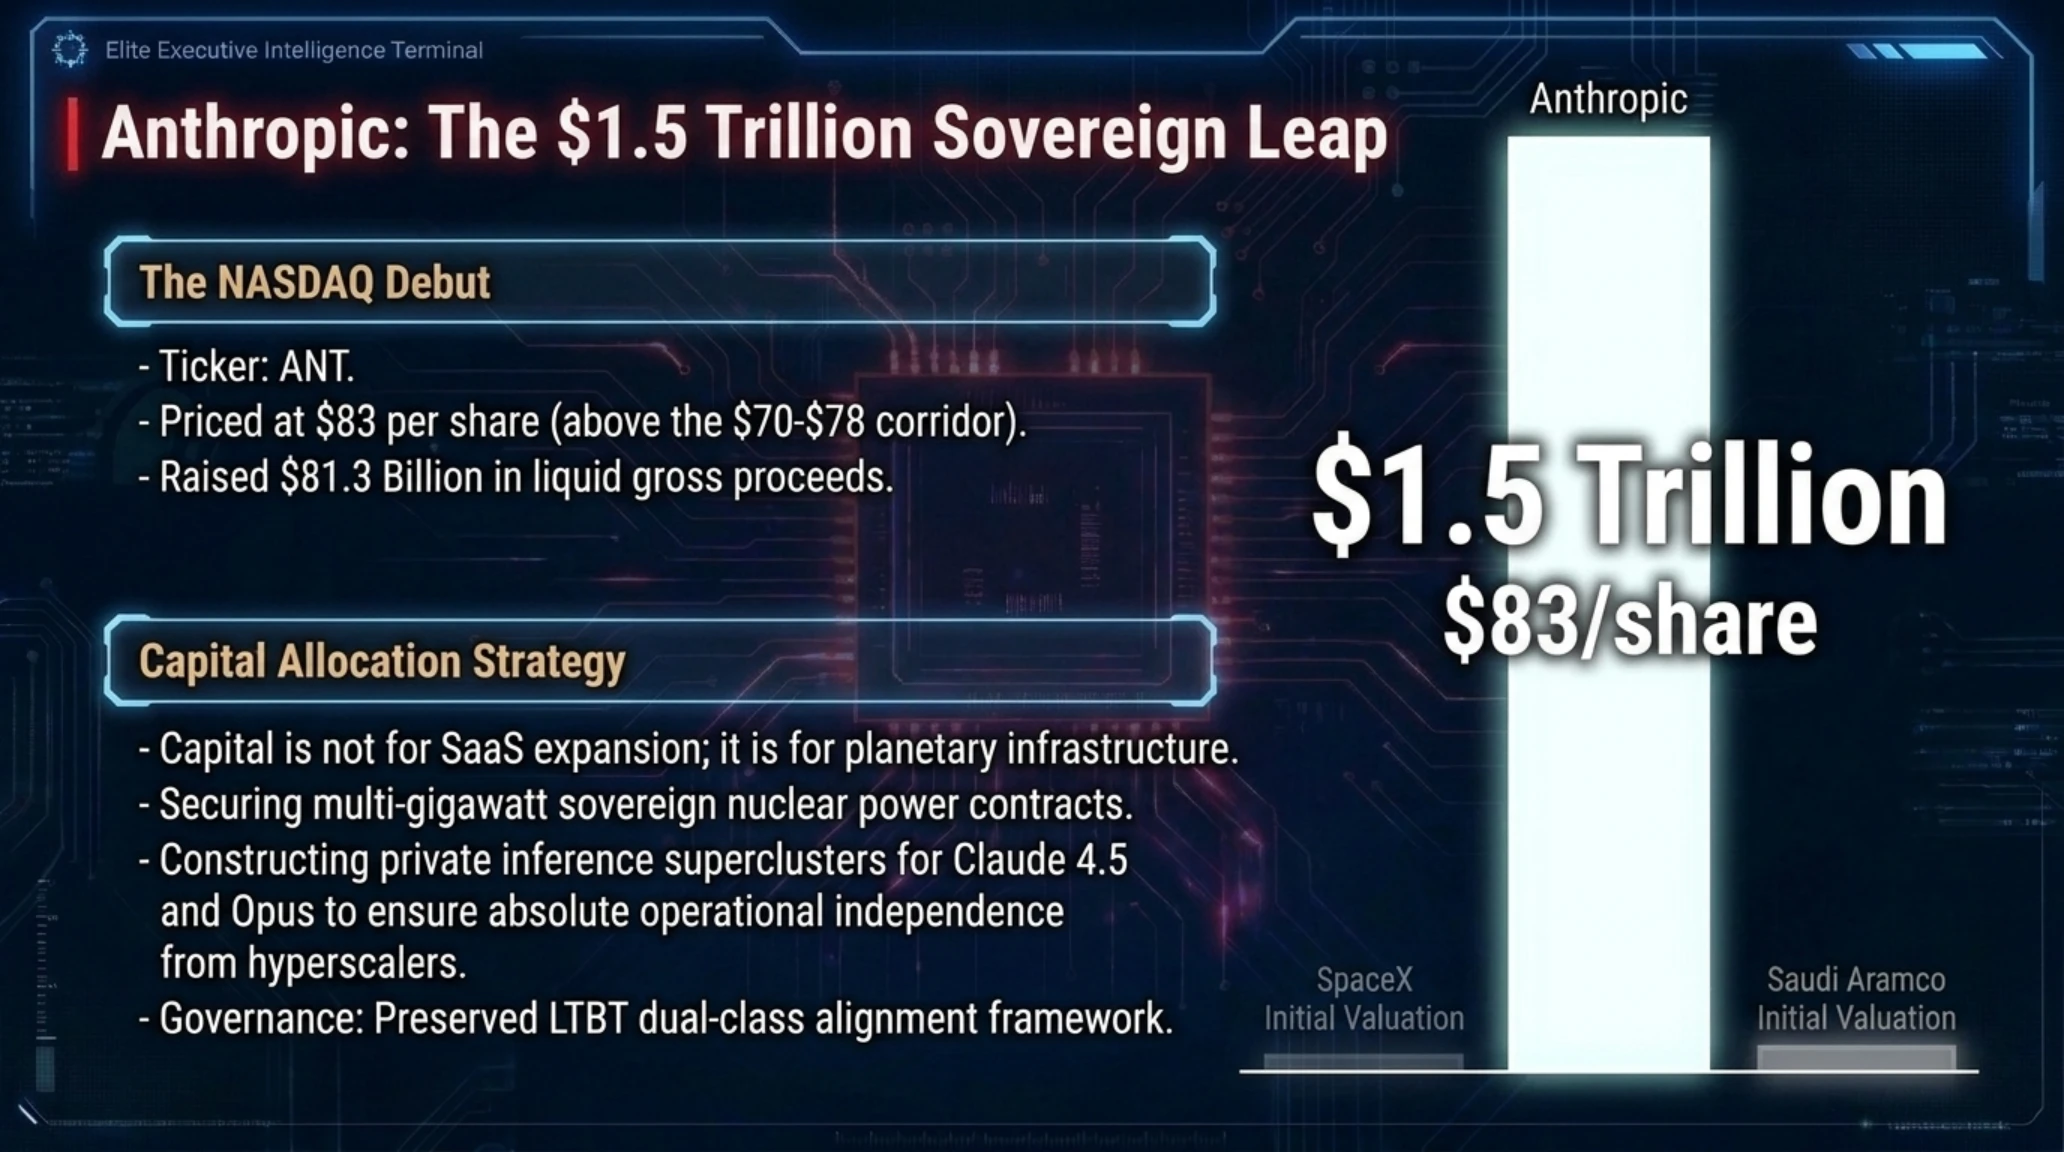
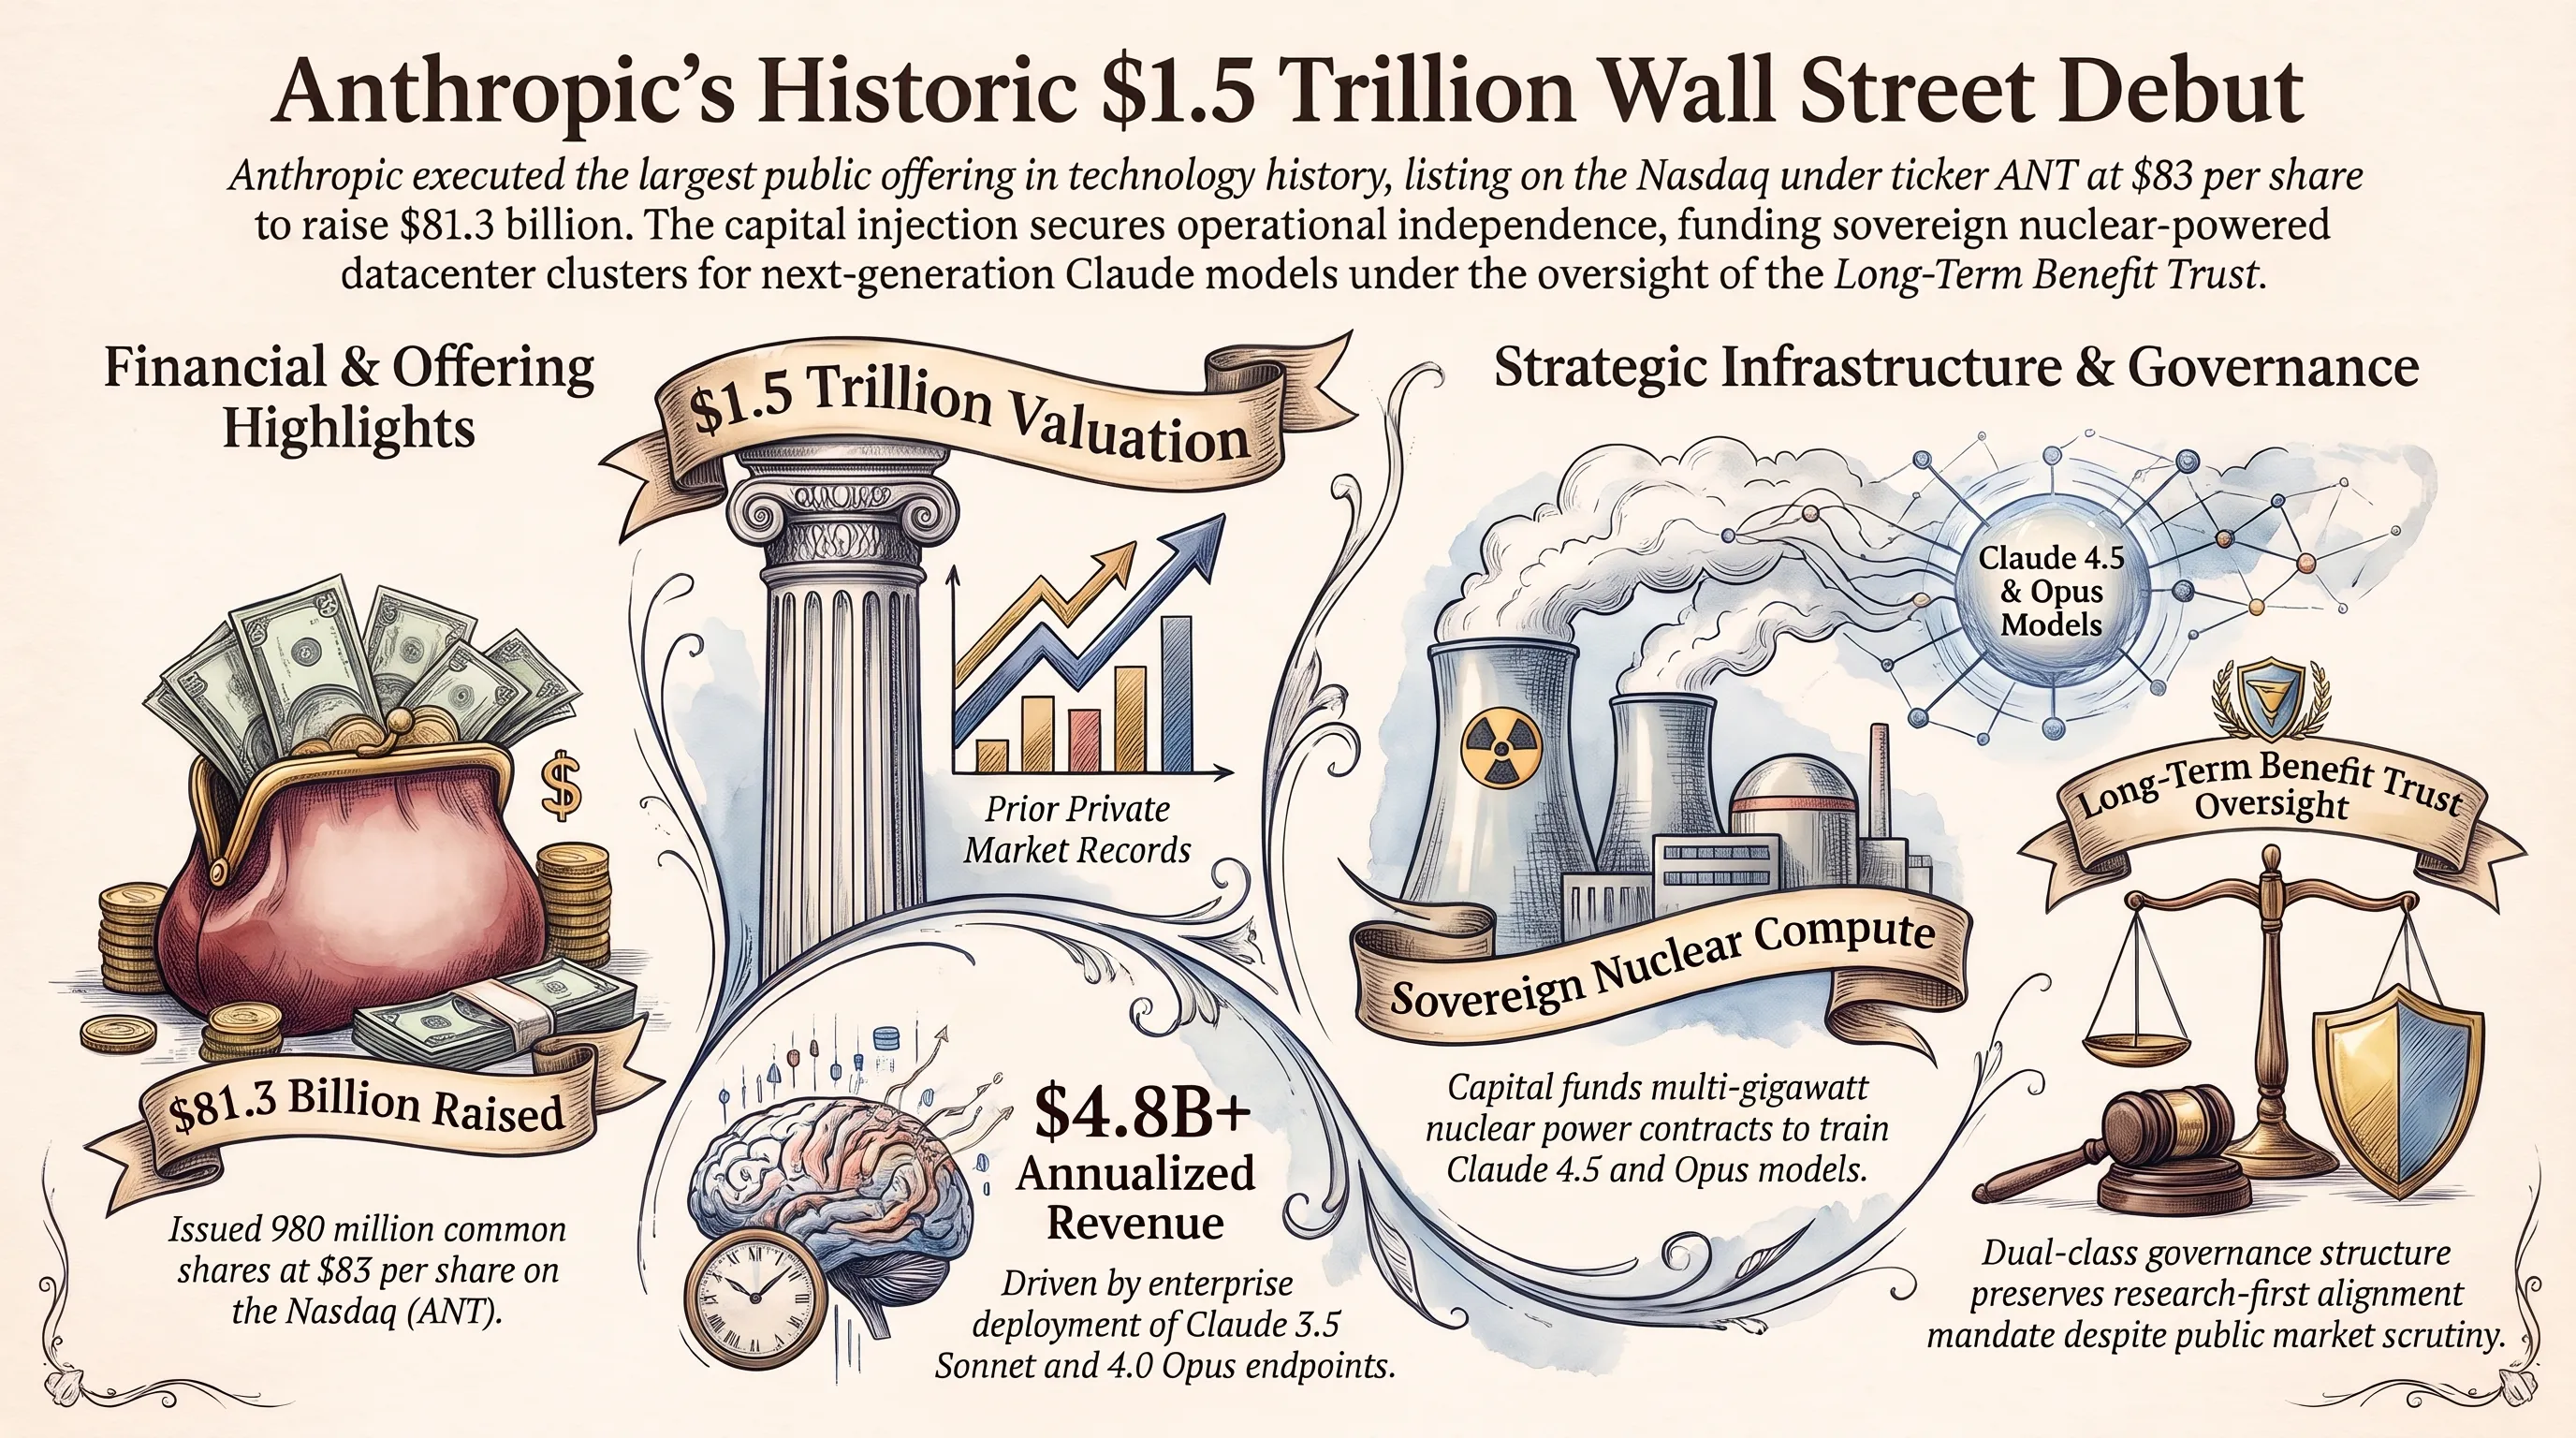
از سوی دیگر، ساختار حاکمیتی عرضه اولیه آنتروپیک در والاستریت توجه حقوقدانان مالی را به خود جلب کرده است. این شرکت برای محافظت از مأموریت ایمنی هوش مصنوعی خود، ساختار سهام دومنظوره با نظارت شورای امنای بلندمدت (LTBT) را حفظ کرده است. سرمایهگذاران نهادی با پذیرش این مدل نوین اثبات کردند که ایمنی الگوریتمی و استقلال تحقیقاتی نه تنها مانعی در برابر سودآوری نیست، بلکه به عنوان باارزشترین مزیت رقابتی در تعیین ارزش بازار ۱.۵ تریلیون دلاری شناخته شده است.
رکوردشکنی تاریخی آنتروپیک در والاستریت؛ عرضه اولیه ۸۳ دلاری هر سهم و ثبت ارزش ۱.۵ تریلیون دلاری سازنده کلود در نزدک
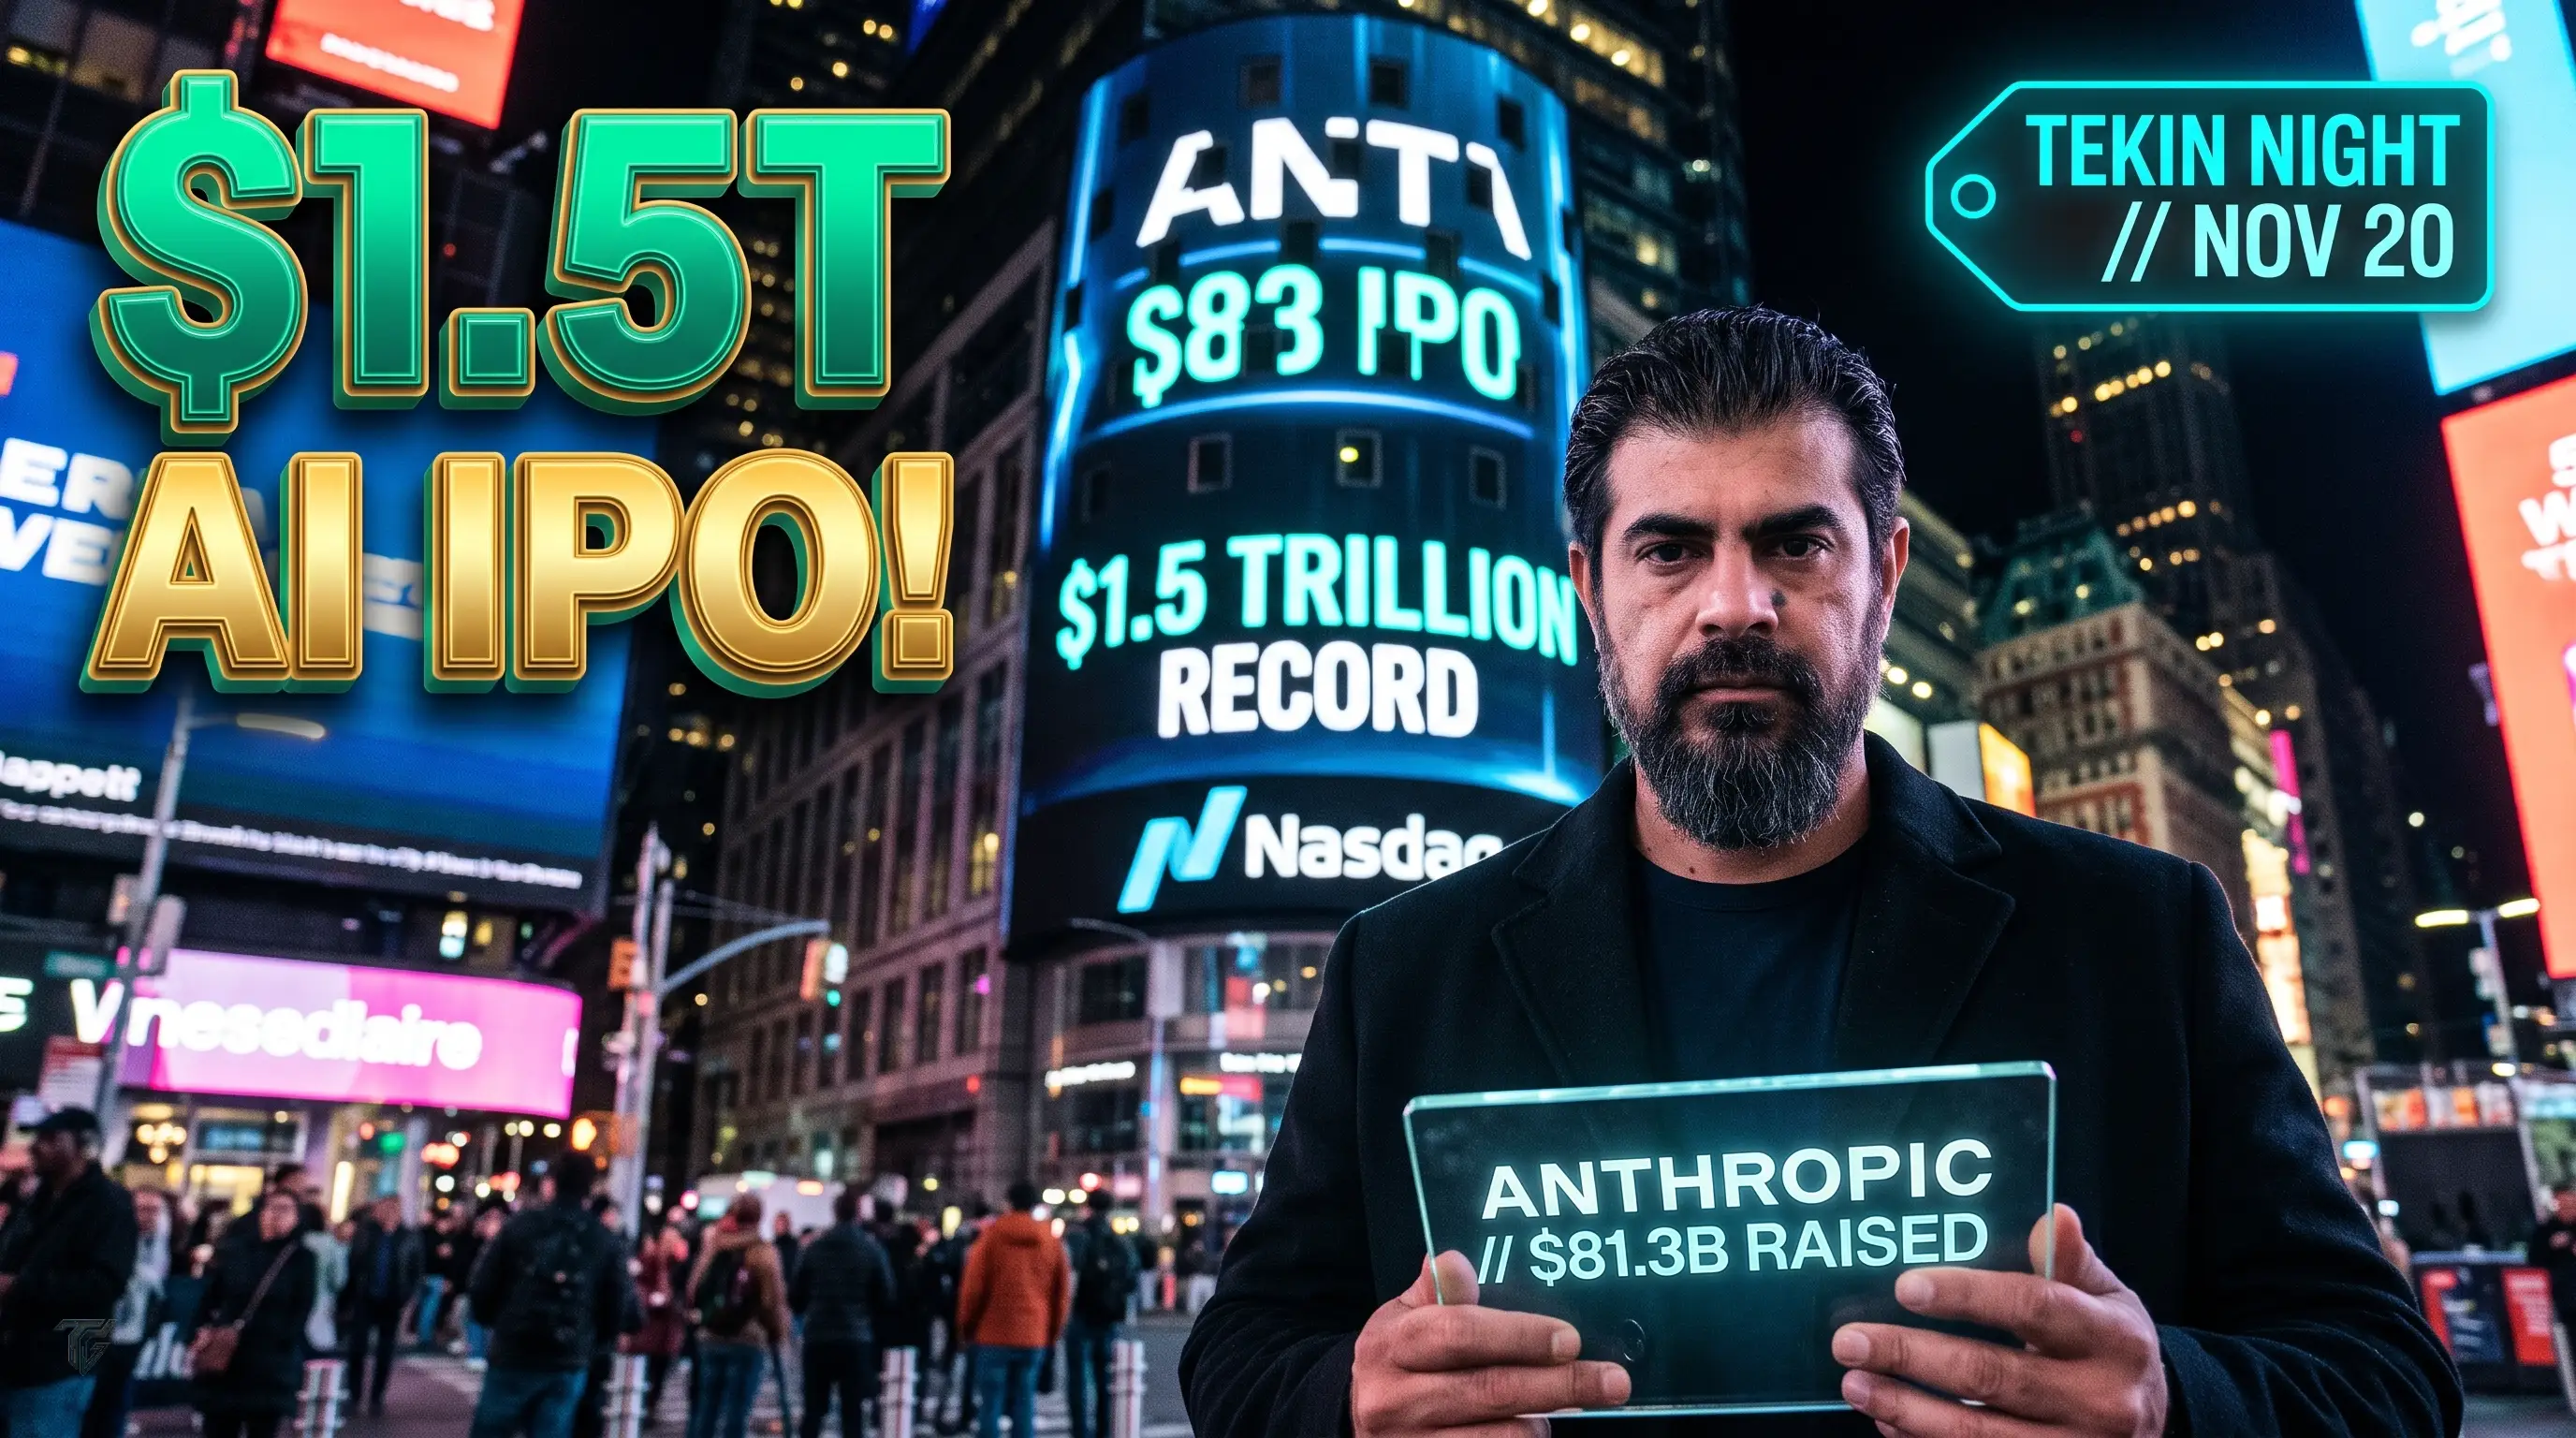
بازارهای مالی جهان در شامگاه ۲۰ نوامبر شاهد ثبت بزرگترین رویداد عرضه اولیه سهام (IPO) در تاریخ بورسهای بینالمللی بودند. شرکت هوش مصنوعی آنتروپیک (Anthropic)، توسعهدهنده سرشناس خانواده مدلهای زبانی کلود (Claude)، سهام خود را با نماد معاملاتی ANT در بورس نزدک عرضه کرد و با پشت سر گذاشتن تمامی پیشبینیهای تحلیلگران والاستریت، رکوردی بیسابقه را بر جای نهاد.
در حالی که محدوده قیمتی اولیه هر سهم بین ۷۰ تا ۷۸ دلار تخمین زده شده بود، تقاضای جنونآمیز غولهای سرمایهگذاری نهادی، صندوقهای ثروت ملی و شرکتهای مدیریت دارایی باعث شد تا قیمت پایانی هر سهم با افزایشی چشمگیر روی رقم ۸۳ دلار کشف شود. آنتروپیک با عرضه ۹۸۰ میلیون سهم، توانست رقمی معادل ۸۱.۳ میلیارد دلار پول نقد خالص را مستقیماً جذب خزانه شرکتی خود کند و ارزش بازار کل شرکت بر پایه ارزشگذاری کاملاً رقیقشده (Fully Diluted) به رقم شگفتانگیز ۱.۵ تریلیون دلار برسد.
با این عرضه تاریخی، آنتروپیک رسماً رکورد پیشین شرکت اسپیسایکس و عرضه آرامکوی عربستان را شکست و به باارزشترین استارتاپ تبدیلشده به شرکت عمومی در تاریخ تبدیل گشت. تحلیلگران والاستریت معتقدند ورود این حجم عظیم از سرمایه نقدی به خزانه آنتروپیک، این شرکت را قادر میسازد قراردادهای تأمین انرژی هستهای اختصاصی برای دیتاسنترهای گیگاواتی خود منعقد کرده و چرخه آموزش مدلهای مرزی Claude 4.5 و سامانه مستقل Opus را بدون وابستگی صرف به حامیان پیشین خود نظیر آمازون و گوگل هدایت کند.
خروج استراتژیک صندوق کوینشیرز از اتریوم و سولانا؛ نقد کردن خزانه برای تأمین مالی بازخرید ۴۰ میلیون دلاری سهام
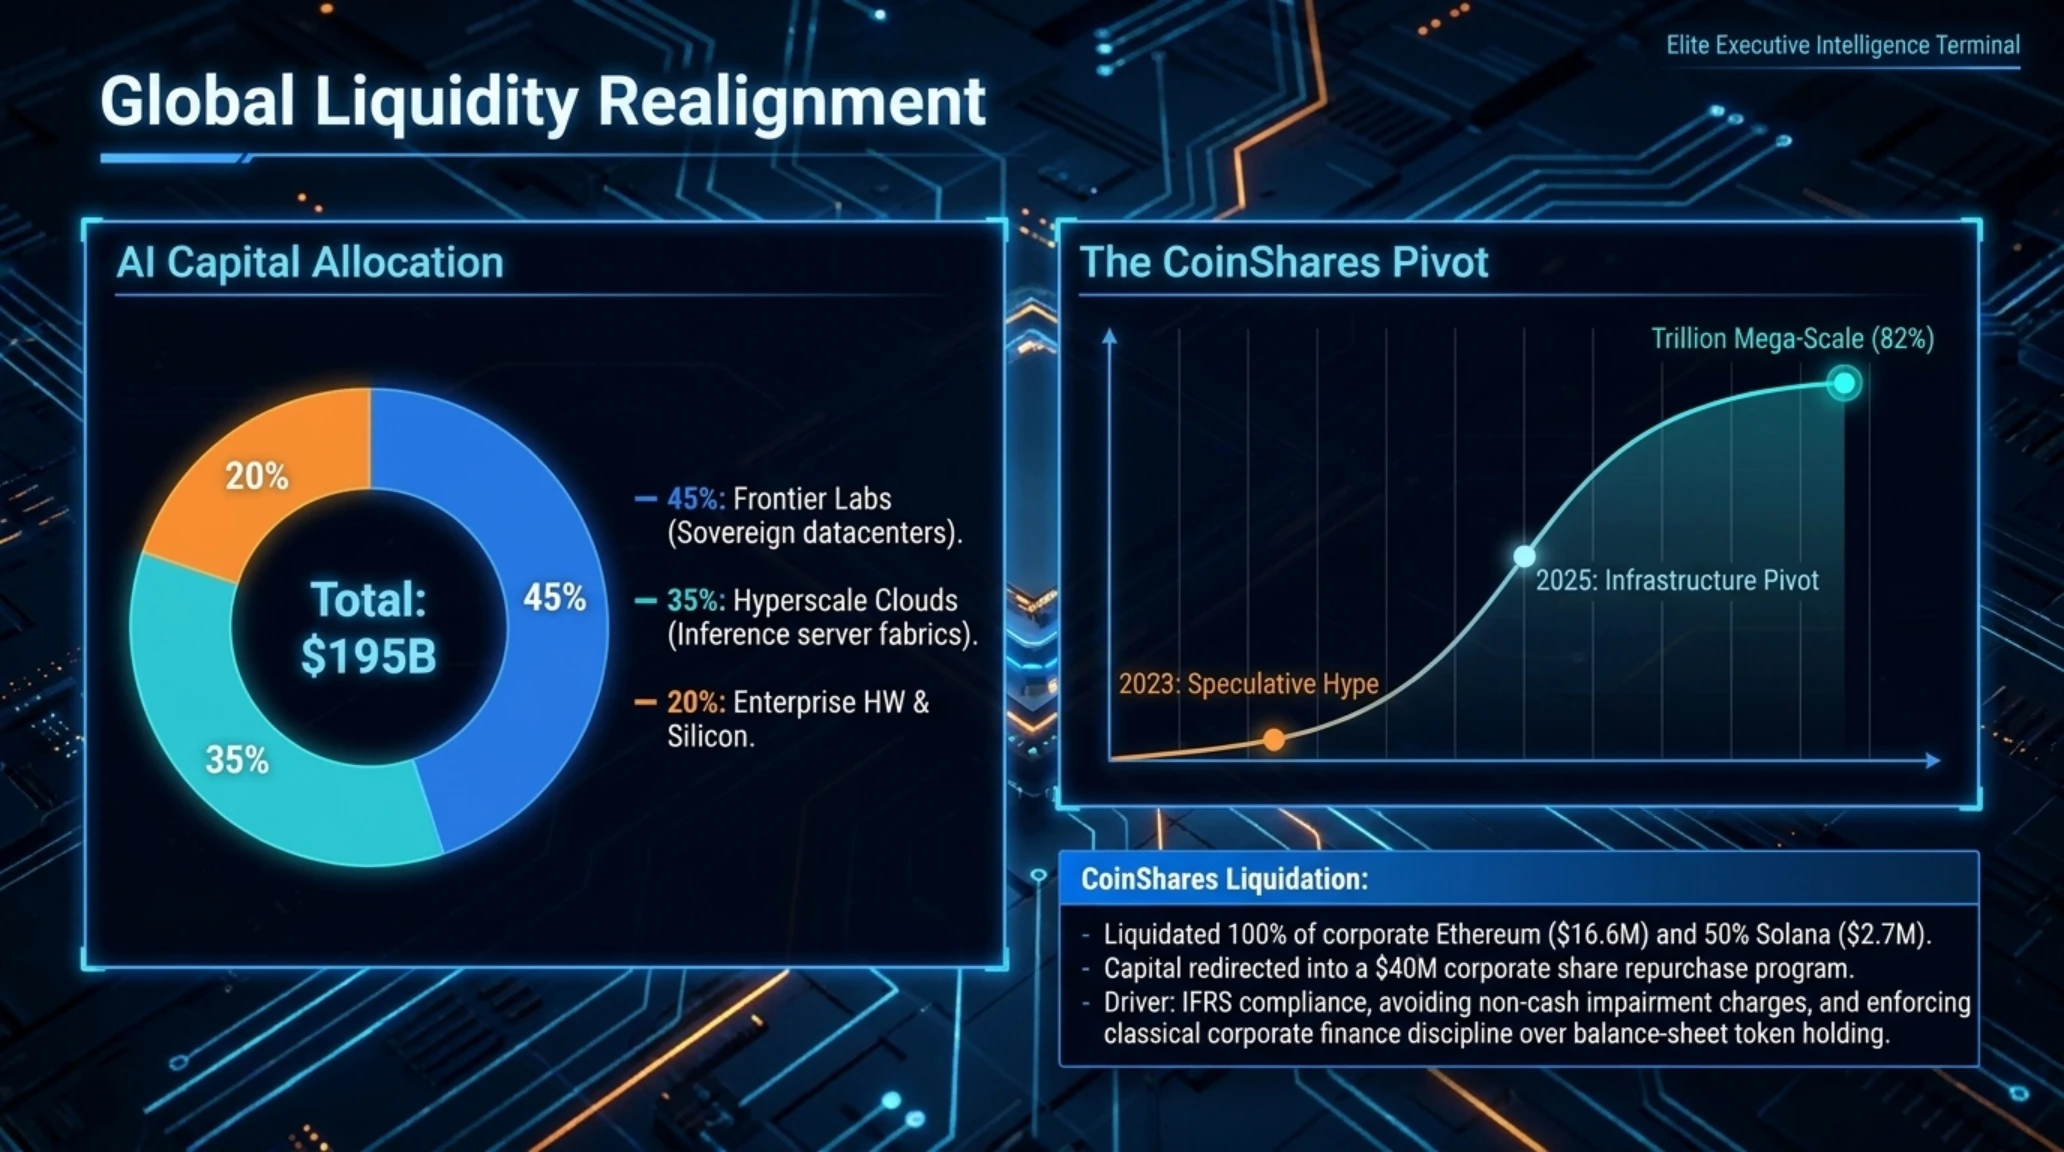
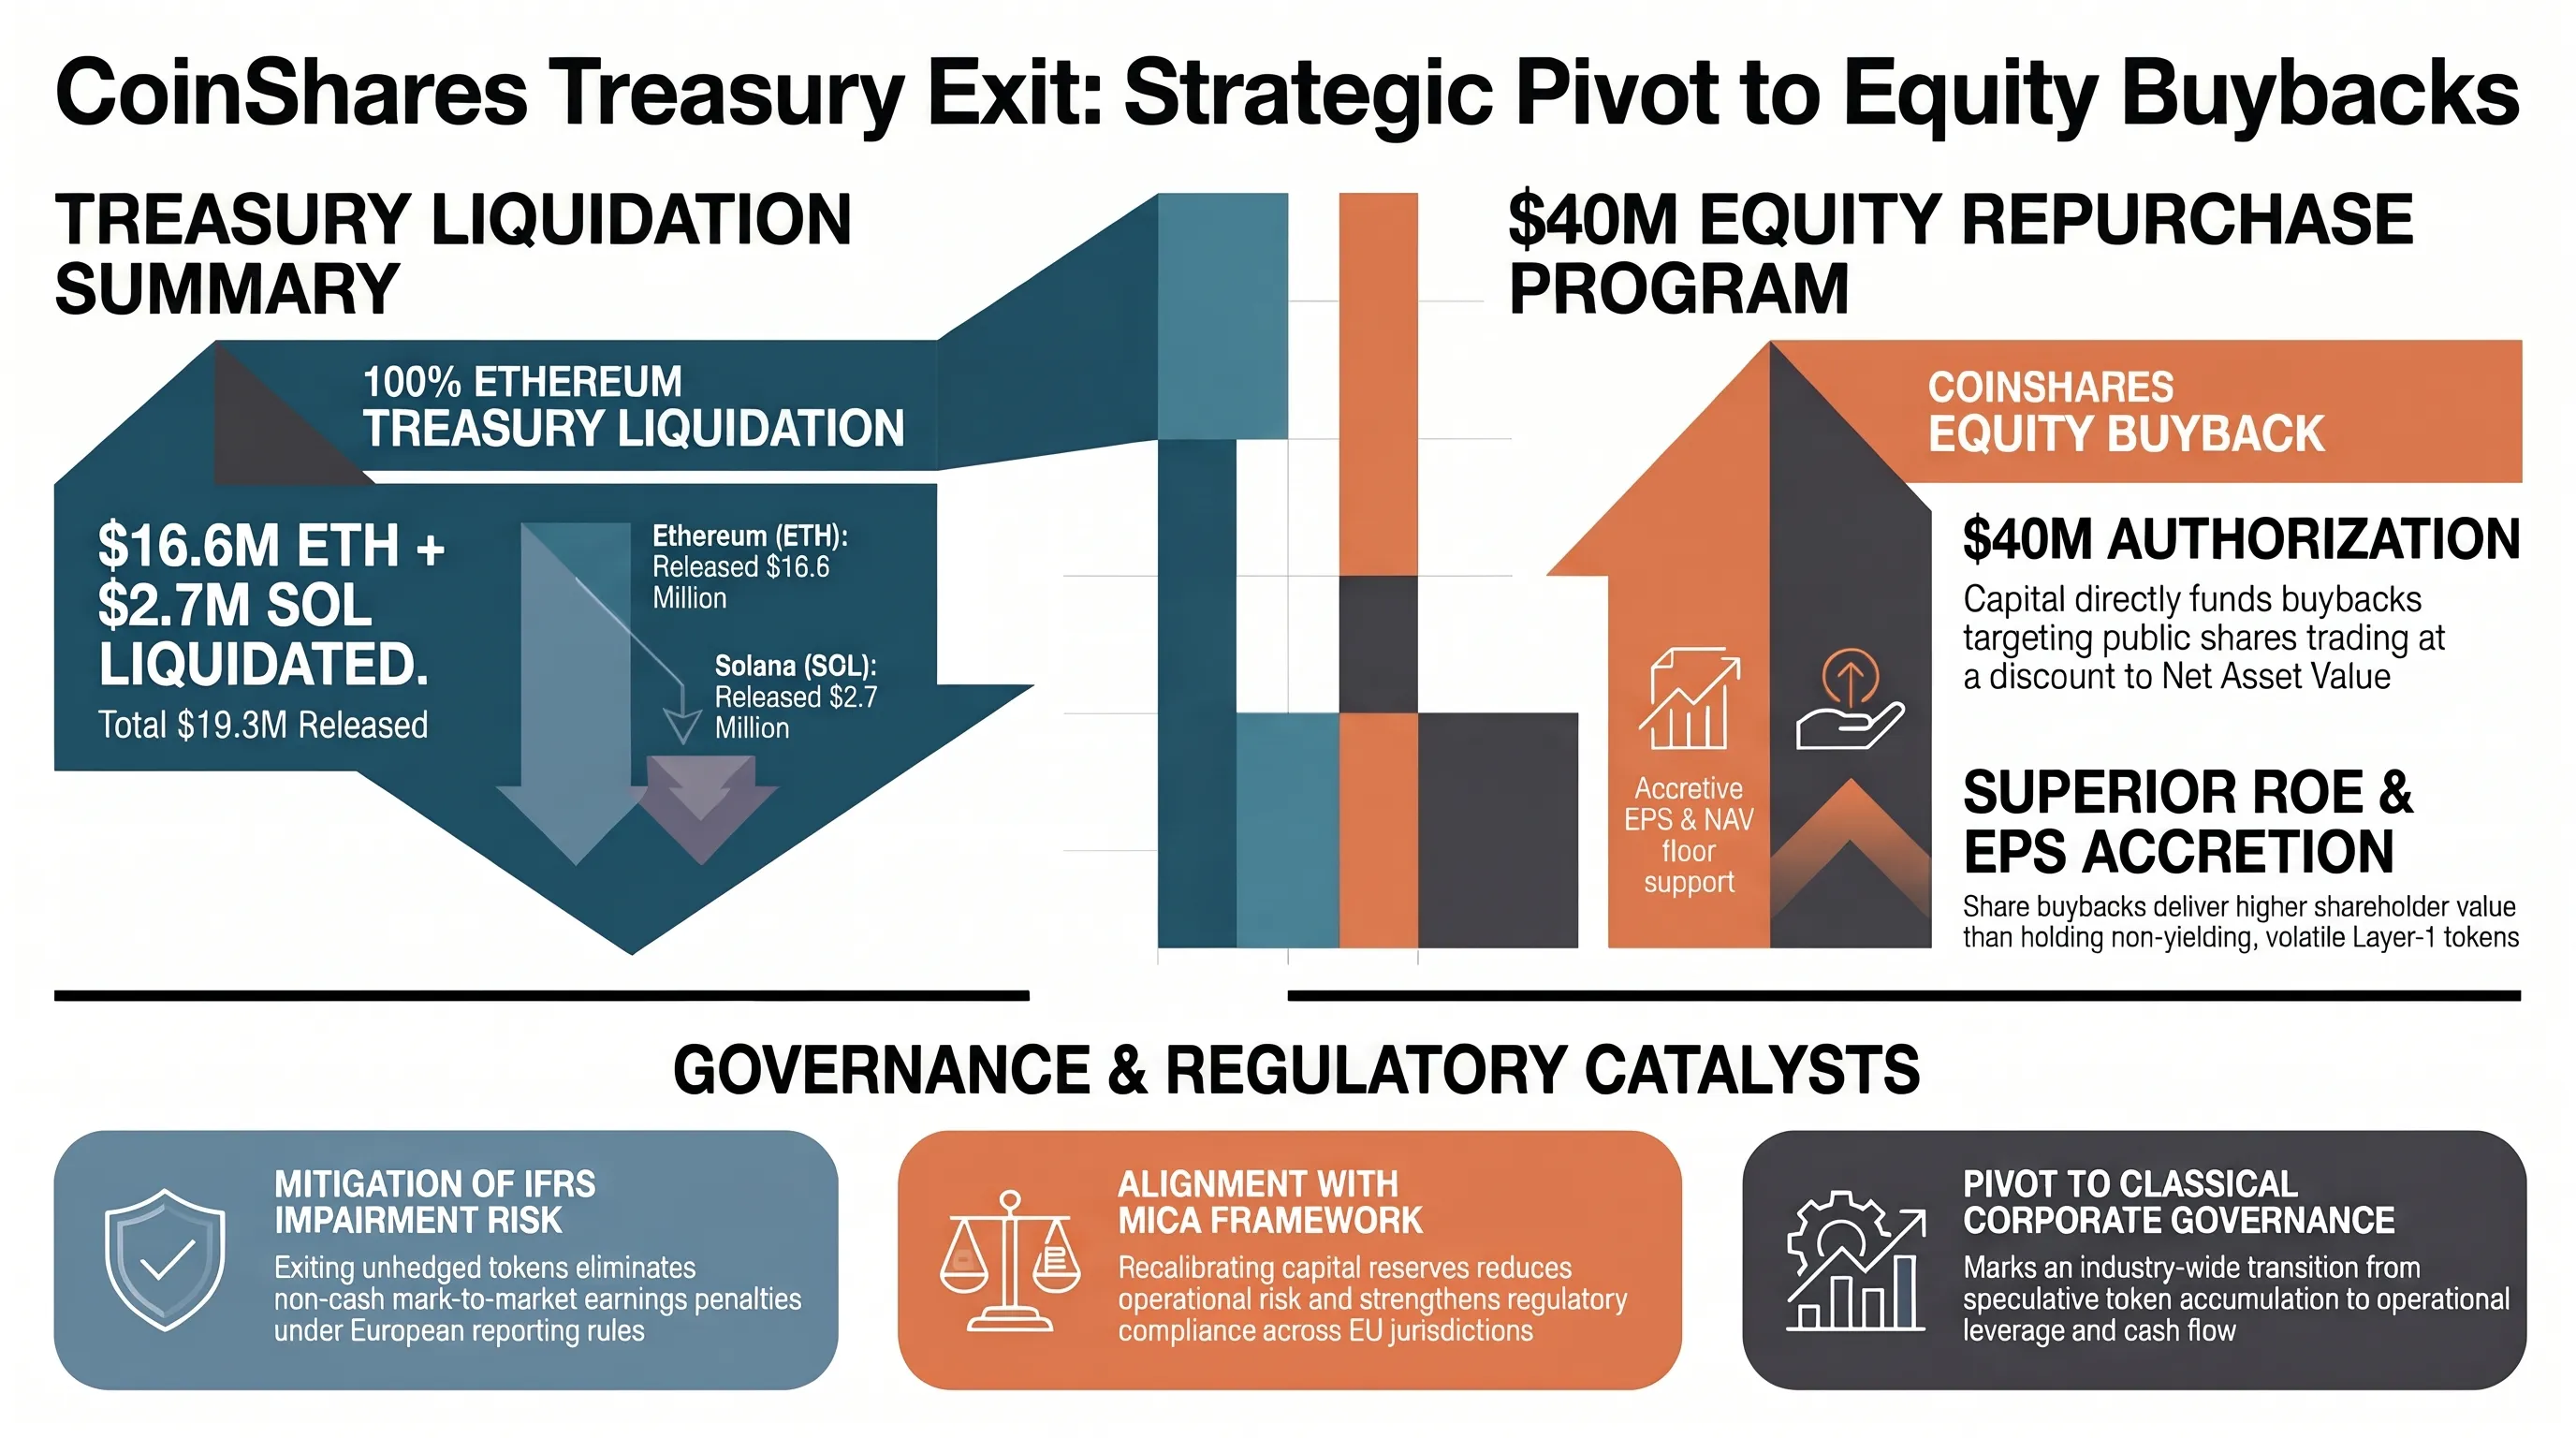
در اقدامی غیرمنتظره که مباحثات گستردهای را در میان مدیران خزانهداری داراییهای دیجیتال برانگیخت، شرکت بریتانیایی-اروپایی کوینشیرز (CoinShares) یکی از قدیمیترین و بزرگترین شرکتهای مدیریت سرمایهگذاری کریپتو در اروپا در گزارش مالی سهماهه سوم خود اعلام کرد که کل ذخایر اتریوم (ETH) ترازنامه خود به ارزش ۱۶.۶ میلیون دلار و ۵۰ درصد از موجودی سولانای (SOL) خود را به ارزش ۲.۷ میلیون دلار فروخته و نقد کرده است.
ژان ماری موگنتی، مدیر ارشد اجرایی کوینشیرز در تشریح این تصمیم اعلام کرد که ۱۹.۳ میلیون دلار سرمایه آزادشده از این واگذاری، مستقیماً به تأمین مالی برنامه مصوب هیئتمدیره برای بازخرید سهام خود شرکت (Share Buyback) تا سقف ۴۰ میلیون دلار اختصاص خواهد یافت. موگنتی تصریح کرد که در ارزیابیهای مالی فعلی، ارزش سهام ممتاز کوینشیرز در بازارهای عمومی دچار کمارزشی شدید است و بازخرید سهام، نرخ بازگشت سرمایه (ROI) و سود هر سهم (EPS) به مراتب پایدارتر و مطمئنتری نسبت به ریسک نگهداری مستقیم رمزارزها در ترازنامه ایجاد میکند.
دماسنج احساسات بازار و منحنی پذیرش S-Curve مدلهای مستقل استدلال در اکوسیستم مالی
این رویکرد خزانهداری نشاندهنده یک تحول ساختاری در اکوسیستم مالی شرکتهای رمزارزی است. تا پیش از سال ۲۰۲۶، معیار موفقیت شرکتهای بلاکچینی در حجم نگهداری توکنهای لایه اول بر روی ترازنامه سنجیده میشد. اما با کاهش کارمزدهای شبکه اتریوم در پی مهاجرت به رولآپهای لایه دوم و ظهور رقابت سنگین، مؤسسات والاستریت شرکتها را بر مبنای سود تقسیمی و انضباط نقدی ارزیابی میکنند؛ تغییری که کوینشیرز را بر آن داشت تا نقدینگی داراییهای نوسانی را به پشتیبانی از سهام شرکتی خود بدل کند.
از منظر قوانین مالیاتی بینالمللی و استانداردهای حسابداری IFRS، نگهداری حجم عظیمی از توکنهای لایه اول در ترازنامه شرکتهای بورسی اروپایی مستلزم ذخیرهگیریهای سنگین در برابر کاهش ارزش و پرداخت مالیات بر عایدی سرمایه تحققنیافته است. اقدام کوینشیرز در تصفیه داراییهای اتریوم و سولانا، ترازنامه این شرکت را از نوسانات بازارهای پرریسک پیراسته و نقدینگی پایداری برای دفاع از ارزش ذاتی سهام عادی در برابر نوسانات بازارهای سهام فراهم ساخته است.
این تصمیم استراتژیک احتمالاً سرآغاز موج گستردهتری از تغییر رفتار در میان صندوقهای پوشش ریسک کریپتو خواهد بود. سرمایهگذاران سنتی که در گذشته برای قرار گرفتن در معرض رشد اکوسیستم دیجیتال به خرید سهام شرکتهای هولدینگ توکن روی میآوردند، اکنون خواستار بازدهی واقعی مبتنی بر جریان نقدی و طرحهای حمایت از سهامداران هستند؛ تغییری بنیادین که مرزهای میان مالیه کلاسیک و داراییهای غیرمتمرکز را بازتعریف میکند.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
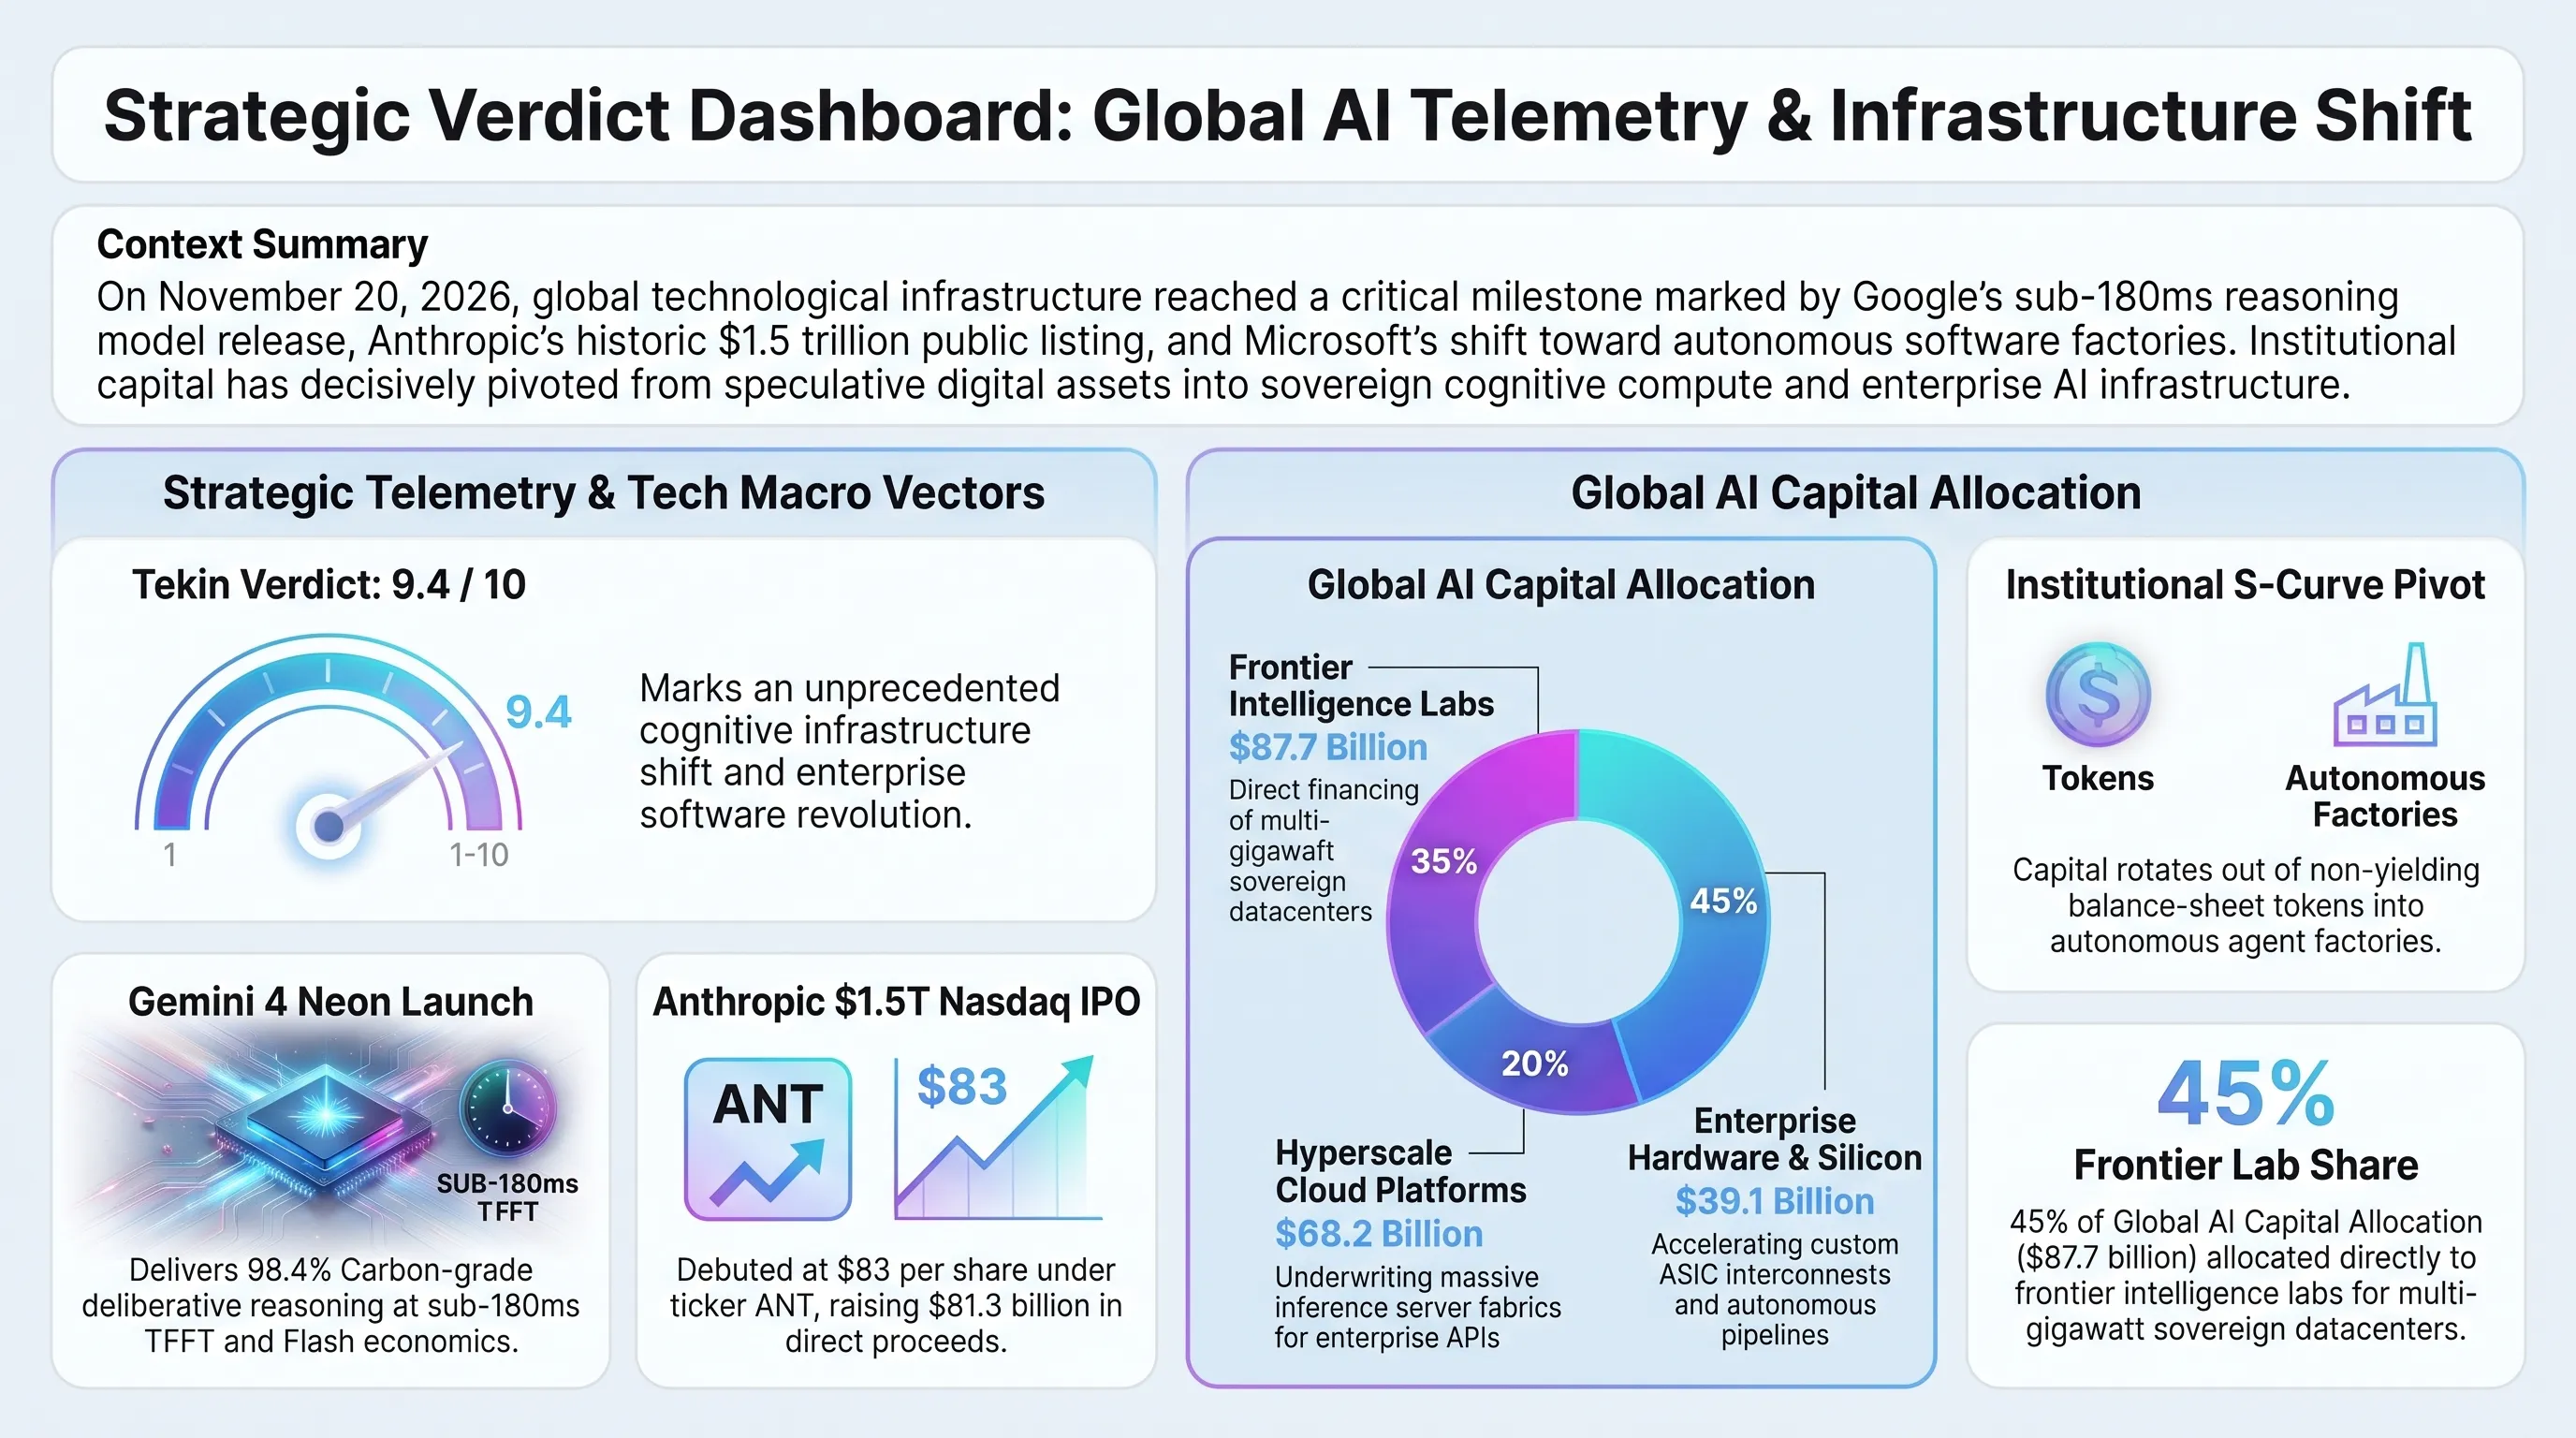
| بخش جذب سرمایه | حجم نقدینگی جذبشده | تأثیر استراتژیک در موازنه قدرت فناوری |
|---|---|---|
| آزمایشگاههای مرزی (Frontier Labs) | ۸۷.۷ میلیارد دلار (۴۵٪) | استقلال کامل در احداث زیرساختهای هستهای و تأمین کلاسترهای مستقل |
| ارائهدهندگان هایپراسکِیل (ابرهای بزرگ) | ۶۸.۲ میلیارد دلار (۳۵٪) | تأمین ظرفیتهای پردازشی عظیم برای استنتاج میلیاردها کاربر فعال |
| تراشهسازان و نرمافزارهای سازمانی | ۳۹.۱ میلیارد دلار (۲۰٪) | شتاببخشی به طراحی شتابدهندههای نسل جدید و معماریهای کارخانهای |
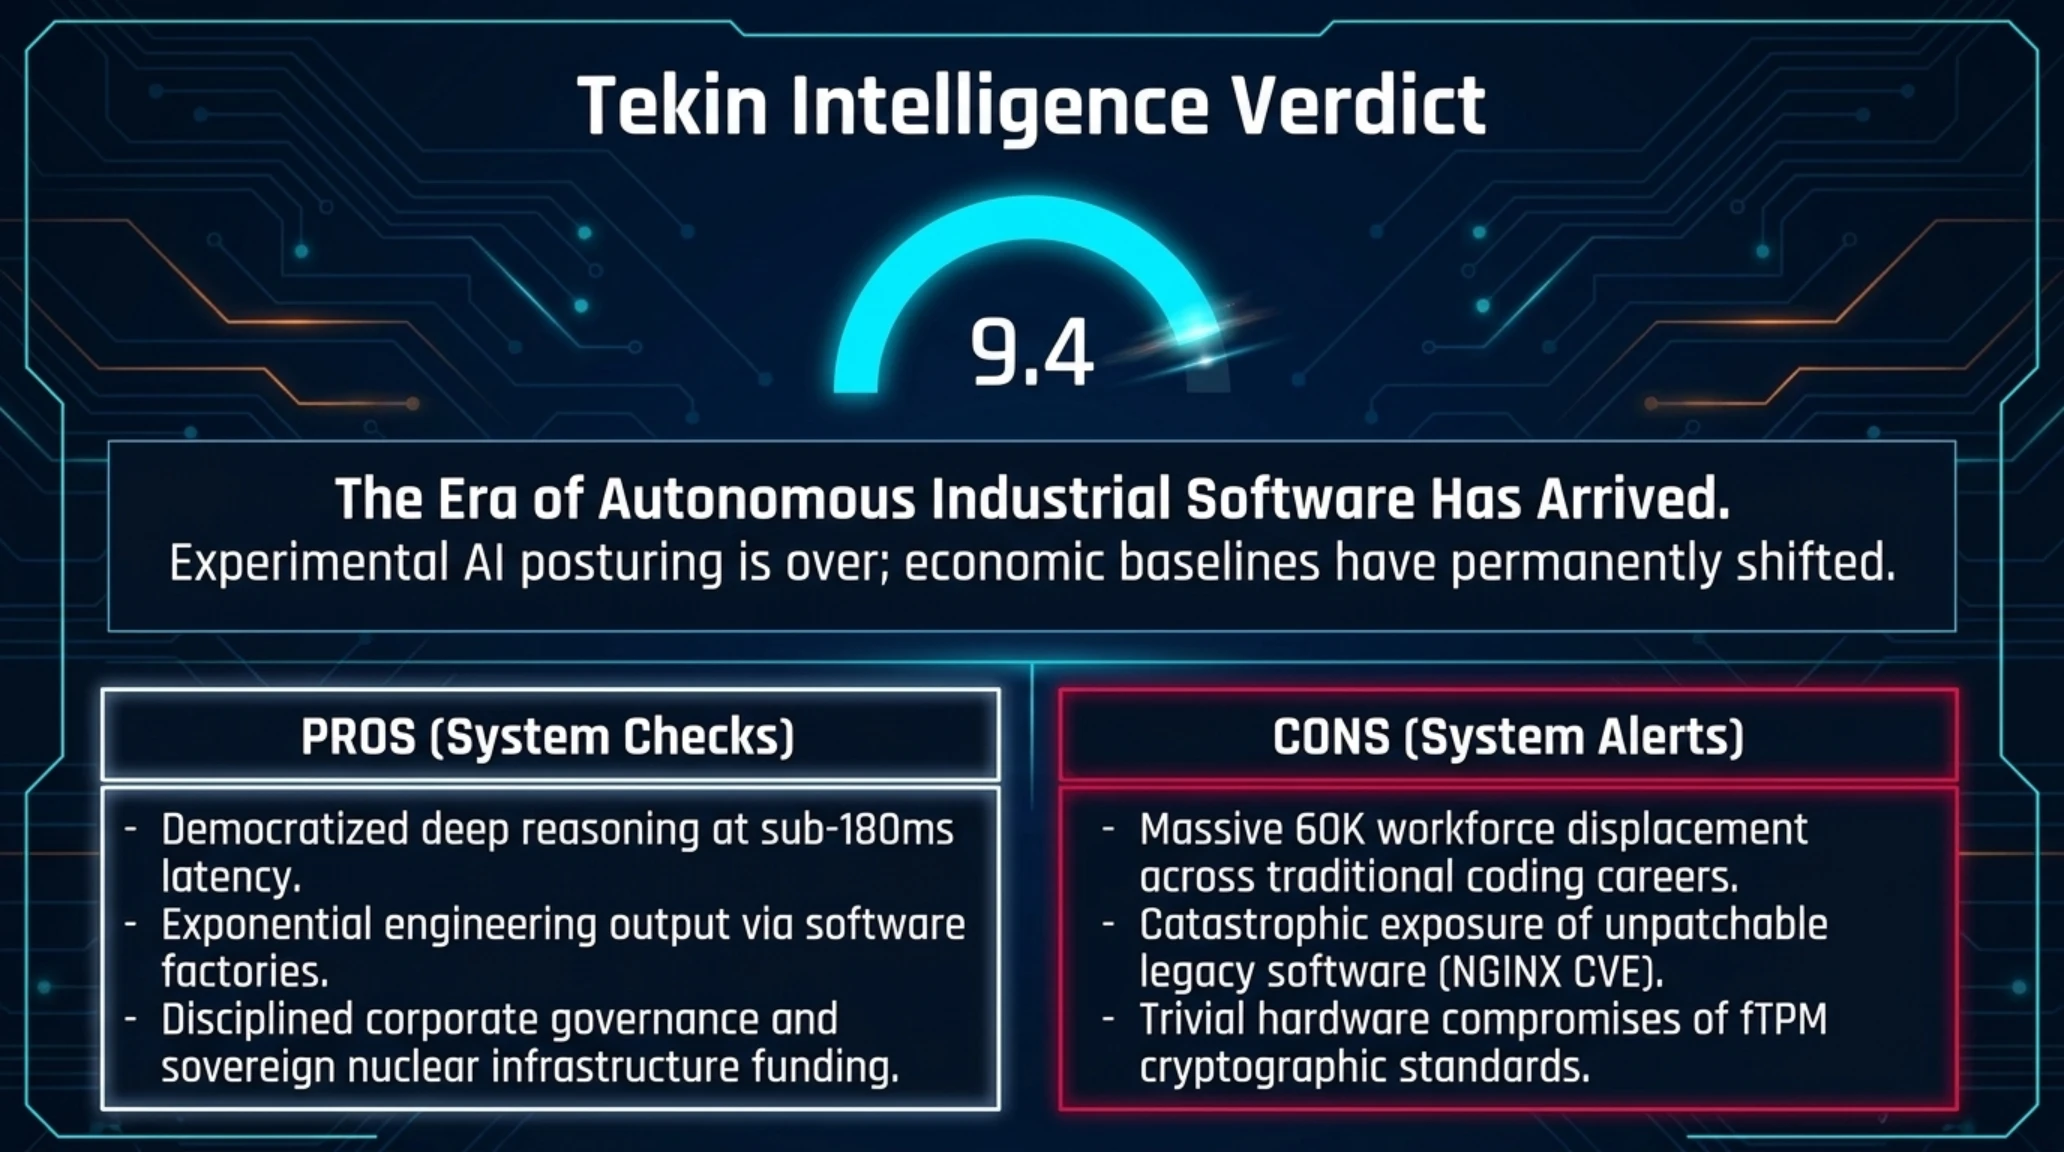
- مدل مرزی Gemini 4 Neon با هزینه بسیار پایین، استدلال سنگین را برای میلیاردها درخواست تجاری مقیاسپذیر کرد.
- زایش کارخانههای نرمافزاری مایکروسافت سرعت توسعه و استقرار کد را دهها برابر افزایش داده است.
- عرضه تاریخی آنتروپیک در نزدک اثبات کرد والاستریت هوش مصنوعی را به عنوان دارایی زیرساختی استراتژیک به رسمیت شناخته است.
- چرخش خزانهداری کوینشیرز انضباط نقدی و سودآوری مستقیم سهامداران را بر هولدینگ پرنوسان کریپتو ارجح دانست.
- آسیبپذیری ده ساله NGINX سرورهای وب جهان را بدون نیاز به احراز هویت در معرض نفوذ ریشه قرار داد.
- حمله سختافزاری Hello Again قفل امنیتی تراشههای TPM را با یک قطعه ۴ دلاری به طور کامل دور میزند.
- تعدیل ساختاری ۶۰ هزار کارمند مایکروسافت زنگ خطر حذف ردیفهای شغلی سنتی برنامهنویسی را به صدا درآورد.
حکم نهایی تحریریه و فهرست منابع رسمی
- ۹تو۵گوگل (9to5Google): پوشش اختصاصی رونمایی گوگل از مدل مرزی Gemini 4 Neon
- تککرانچ (TechCrunch): سخنرانی ساتیا نادلا در اجلاس دیلبوک پیرامون کارخانههای نرمافزار هوش مصنوعی
- د هکر نیوز (The Hacker News): کشف آسیبپذیری ده ساله وبسرور NGINX با شناسه CVE-2026-123007
- پژوهشگاه دانشگاه فنی برلین (TU Berlin): مستندات حمله سختافزاری Hello Again و دور زدن شمارنده TPM
- والاستریت ژورنال و نزدک (WSJ & Nasdaq): گزارش عرضه اولیه تاریخی آنتروپیک و ارزشگذاری ۱.۵ تریلیون دلاری
- دیکریپت (Decrypt): تحلیل خروج کوینشیرز از اتریوم برای تأمین مالی بازخرید سهام
پرسشهای متداول و تحلیلهای فنی
مدل جدید Gemini 4 Neon چه تفاوتی با مدلهای قبلی Flash و Carbon دارد؟
مدل Neon با استفاده از تقطیر شناختی تنک، توانسته ۹۸.۴ درصد از توان استدلال و راستیآزمایی مدل پرچمدار Carbon را با تأخیر کمتر از ۱۸۰ میلیثانیه و هزینه عملیاتی معادل مدلهای اقتصادی سری Flash در اختیار کاربران و توسعهدهندگان قرار دهد.
منظور ساتیا نادلا از 'کارخانههای نرمافزاری' در مایکروسافت چیست؟
کارخانه نرمافزاری به ساختاری مهندسی اشاره دارد که در آن تیمی کوچک (مانند پروژه آزمایشی ۱۱ نفره Cowork) با هدایت شبکهای متصل از ایجنتهای خودمختار هوش مصنوعی، تمام مراحل کدنویسی، تست، رفع باگ و استقرار را با سرعتی معادل صدها مهندس سنتی هدایت میکنند.
آسیبپذیری بحرانی CVE-2026-123007 در وبسرور NGINX چگونه سیستمها را تهدید میکند؟
این نقص امنیتی ده ساله در پردازش فریمهای HTTP/2 قرار دارد و به مهاجمان اجازه میدهد بدون نیاز به نام کاربری یا احراز هویت، با ارسال پکتهای تعمداً دستکاریشده، حافظه هیپ سرور را دچار سرریز کرده و کدهای دلخواه با دسترسی ریشه را اجرا کنند.
حمله سختافزاری Hello Again چگونه قفل امنیتی تراشههای TPM را بیاثر میسازد؟
در سیستمهای دارای fTPM، شمارنده اشتباهات رمزنگاری بر روی چیپ فلش اکسترنال SPI مادربرد ذخیره میشود. مهاجم با اتصال یک پروگرامر ارزانقیمت و بازگردانی نسخه قبلی حافظه فلش پس از هر ۳ تلاش ناموفق، شمارنده قفل را به صفر ریست کرده و پینها را میشکند.
چرا صندوق بزرگ کوینشیرز کل اتریوم و نیمی از سولانای خود را برای بازخرید سهام نقد کرد؟
مدیریت کوینشیرز به این نتیجه رسید که سهام ممتاز این شرکت در بازار بورس دچار کمارزشی شدید است و بازخرید سهام تا سقف ۴۰ میلیون دلار، بازدهی حقوق صاحبان سهام و سود تضمینشده بسیار بالاتری نسبت به هولدینگ داراییهای پرنوسان کریپتو ایجاد میکند.
گالری تصاویر تکمیلی: تکین نایت ۲۰ نوامبر: جهش Gemini 4 Neon، تعدیل ۶۰K مایکروسافت و IPO کلود