پرونده ویژه تکین آنالیز به کالبدشکافی هشدار رسمی افبیآی و وزارت دادگستری آمریکا درباره عملیات سایبری FaceStealer میپردازد که در آن هکرهای دولتی کره شمالی (Sapphire Sleet / BlueNoroff) با تزریق دیپفیکهای بلادرنگ در جلسات زوم و تیمز، بیش از ۴۰۰ میلیون دلار دارایی رمزارز را طی ۱۸ ماه به سرقت بردند. این گزارش زنجیره بدافزارهای سارق اطلاعات، مصادره آرشیو ۹۰۰ وبکم ضبطشده از مدیران و پروتکل ۴ مرحلهای پدافند اعتماد صفر را بررسی میکند.
تکین آنالیز | کالبدشکافی سرقت ۴۰۰ میلیون دلاری FaceStealer با تماسهای دیپفیک زنده و آرشیو ۹۰۰ وبکم هکشده
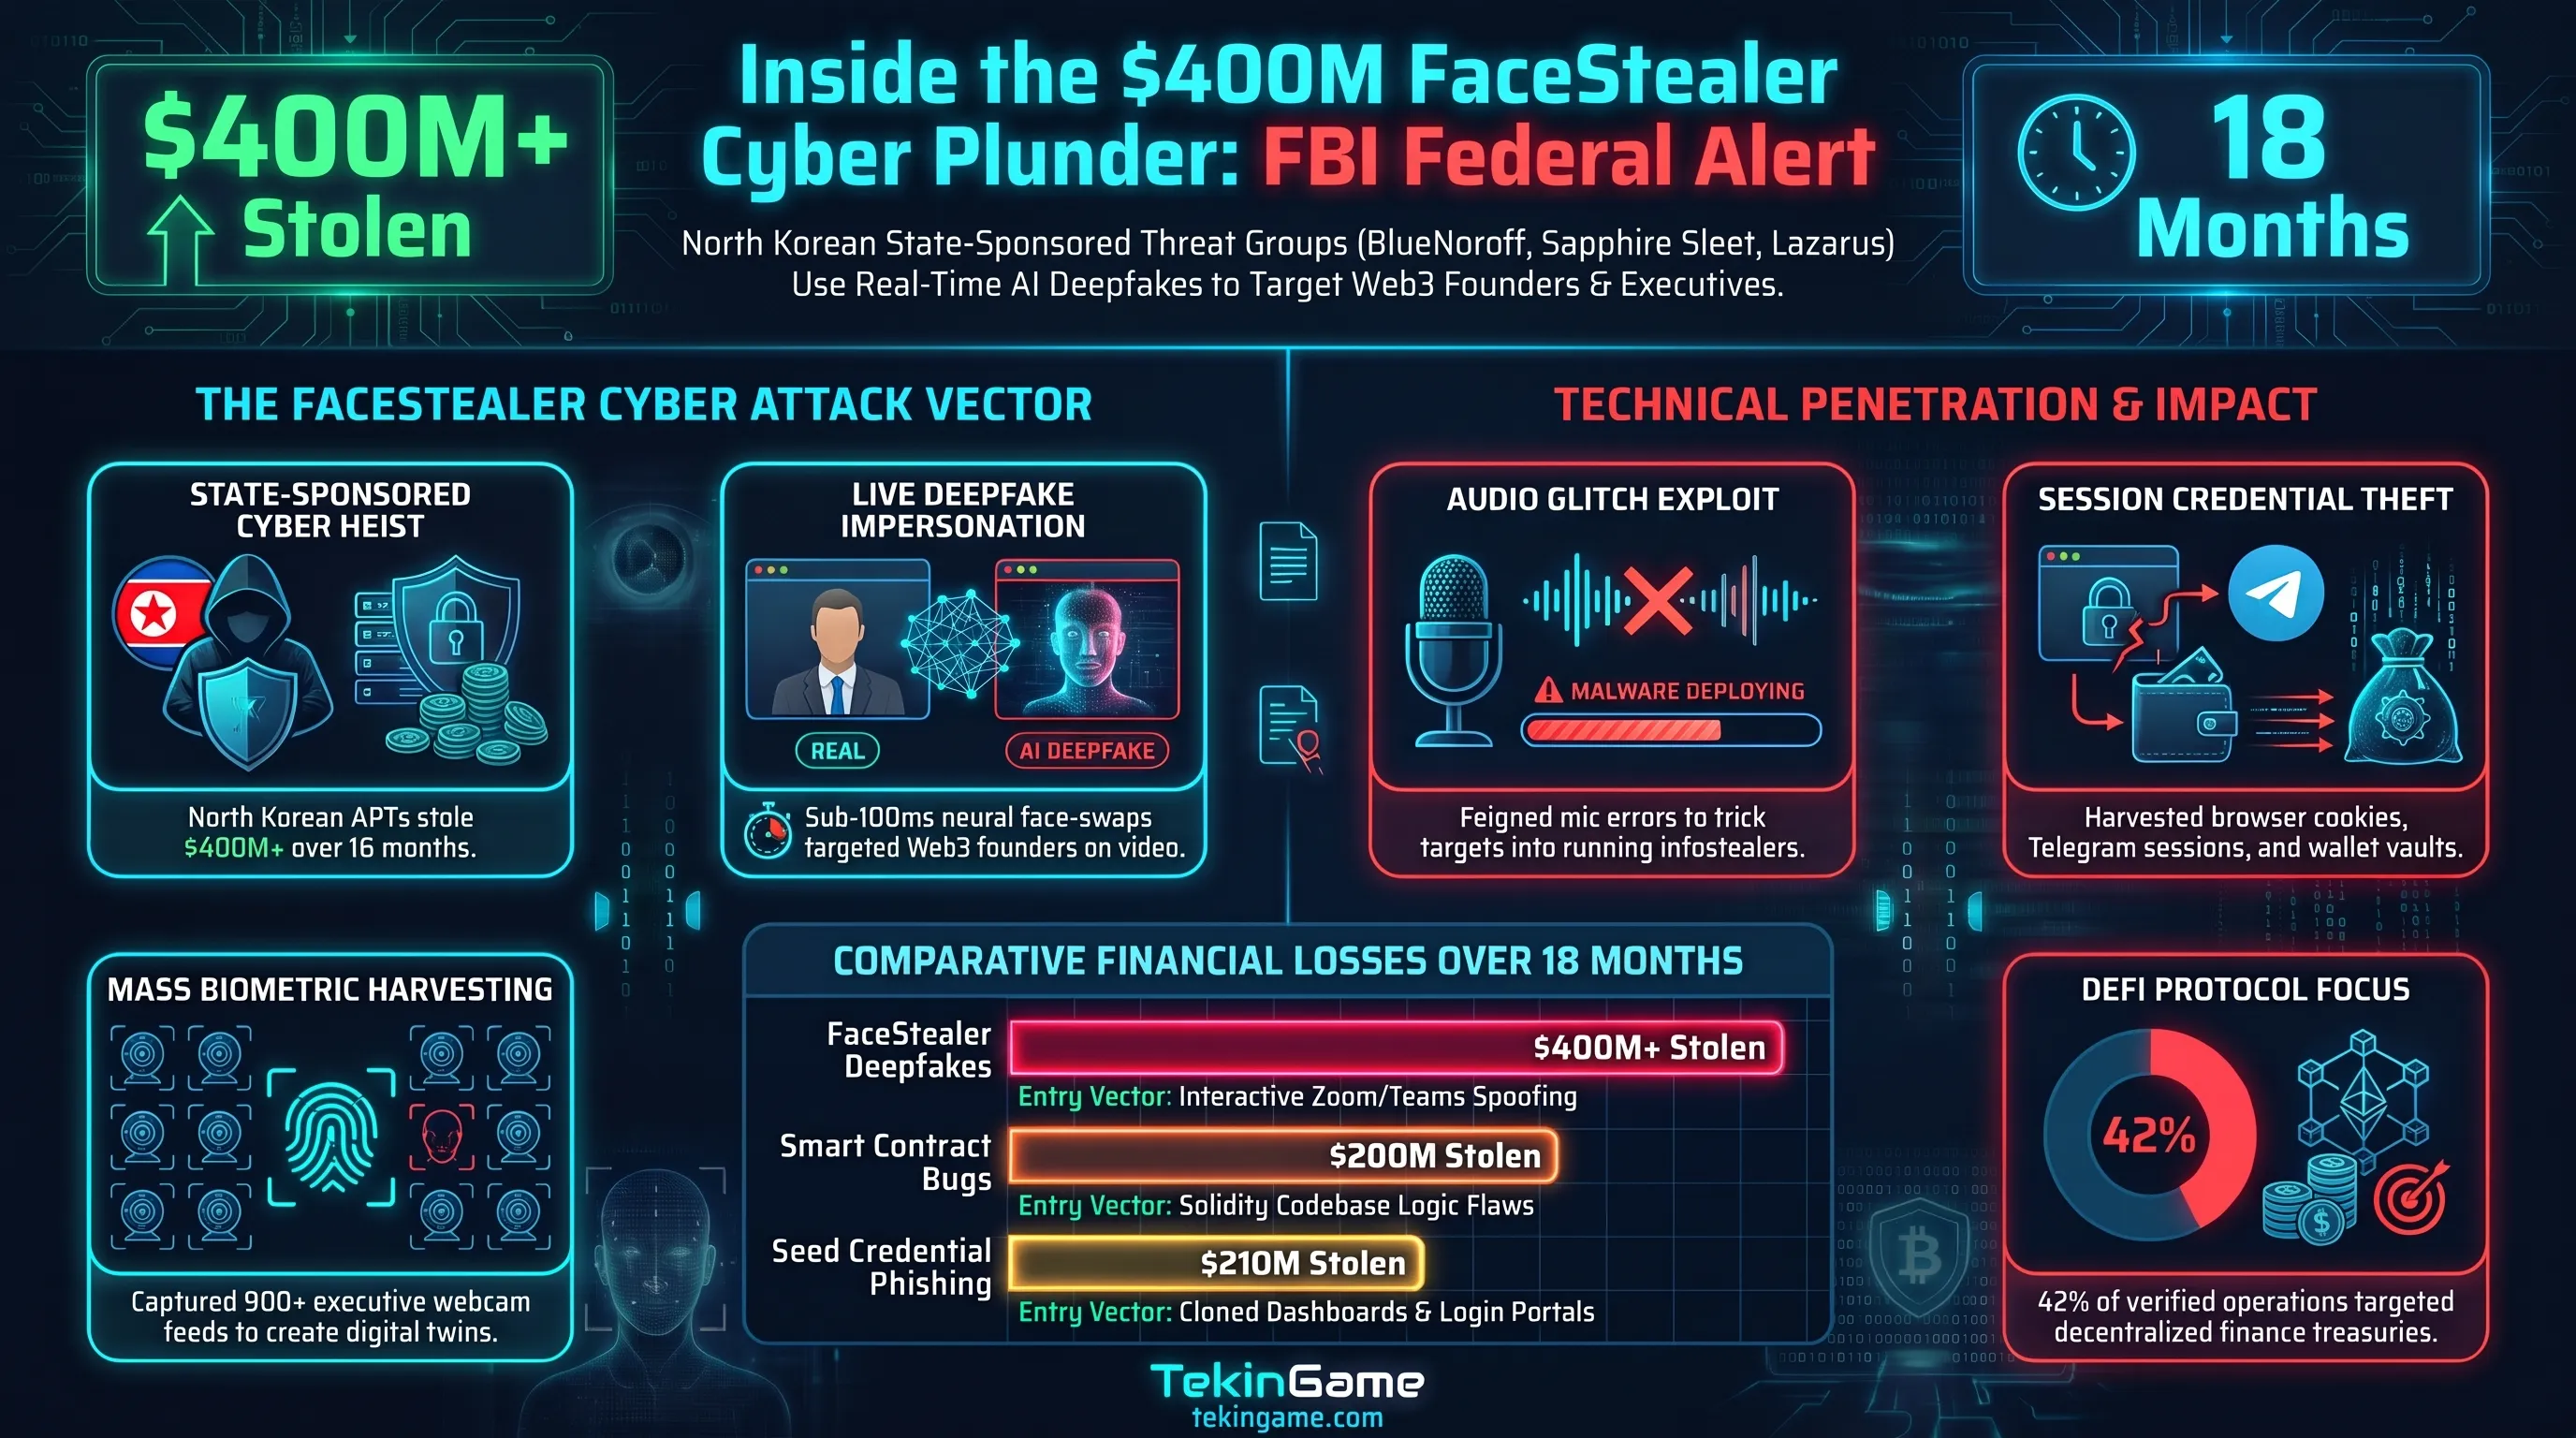
هشدار عمومی و کمسابقه پلیس فدرال آمریکا (FBI) و وزارت دادگستری این کشور در آبان ۱۴۰۵ پیرامون عملیات سایبری سازمانیافته با نام رمز FaceStealer، زنگ خطری بیسابقه را در سراسر صنعت فناوری اطلاعات، اکوسیستم رمزارزها و جامعه توسعهدهندگان نرمافزارهای متنباز به صدا درآورده است. بر اساس اسناد رسمی و شواهد بهدستآمده، هکرهای وابسته به نهادهای دولتی کره شمالی که در محافل امنیت سایبری با نامهای BlueNoroff، Sapphire Sleet و Lazarus Group شناخته میشوند، موفق شدهاند طی یک بازه زمانی ۱۸ ماهه بیش از ۴۰۰ میلیون دلار از داراییهای دیجیتال شرکتهای وب۳ و استارتاپهای حوزه بلاکچین را با بهرهگیری از مهندسی اجتماعی نوین و دیپفیکهای ویدیویی بلادرنگ به سرقت ببرند.
آنچه کمپین FaceStealer را از حملات فیشینگ سنتی و ایمیلهای مهندسی اجتماعی گذشته متمایز میکند، گذر از مرز فریب متنی و ورود به قلمرو جعل هویت ادراکی و ویدیویی زنده است. مهاجمان در این شیوه با تسخیر حسابهای کاربری فعال در شبکههای اجتماعی حرفهای، اهداف خود را به جلسات ویدیویی در پلتفرمهایی نظیر زوم و مایکروسافت تیمز دعوت کرده و با پخش چهرههای جعلشده و ویدیوهای پیشضبطشده از چهرههای سرشناس صنعت، پیشرفتهترین لایههای اعتمادسازی انسانی را در کسری از ثانیه در هم میشکنند.
نکات کلیدی و اشراف اطلاعاتی تکین آنالیز از عملیات FaceStealer
کابوس FaceStealer؛ چگونه هوش مصنوعی ادراکی به سلاح سرقت ۴۰۰ میلیون دلاری بدل شد؟
تحلیل ساختاری اسناد دادگاههای فدرال ایالات متحده نشان میدهد که کمپین FaceStealer نشاندهنده تکامل جهشیافته مهندسی اجتماعی از رویکردهای مبتنی بر آسیبپذیریهای نرمافزاری به سمت بهرهبرداری از آسیبپذیریهای شناختی و ادراکی مغز انسان است. در حملات کلاسیک سایبری، هکرها نیازمند یافتن اکسپلویتهای روز-صفر گرانقیمت یا فریب کاربران با فایلهای ضمیمه مشکوک بودند؛ اما در دنیای FaceStealer، مهاجم از باارزشترین دارایی روابط تجاری یعنی «اعتماد بینفردی» سوءاستفاده میکند.
نقطه آغاز این حملات معمولاً با تسخیر حسابهای کاربری واقعی افراد فعال در پلتفرمهایی مانند تلگرام، لینکدین، اسلک یا دیسکورد رقم میخورد. هکرها پس از ورود به این حسابها، فهرست مخاطبان و ارتباطات روزمره قربانی را بررسی کرده و پیامهایی کاملاً طبیعی برای همکاران، شرکای تجاری یا توسعهدهندگان همکار ارسال میکنند. این پیامها حاوی دعوتی رسمی برای مصاحبه استخدامی پردرآمد، پیشنهاد سرمایهگذاری خطرپذیر از سوی صندوقهای معتبر، یا گفتوگوی فنی درباره پروژههای مشترک است:
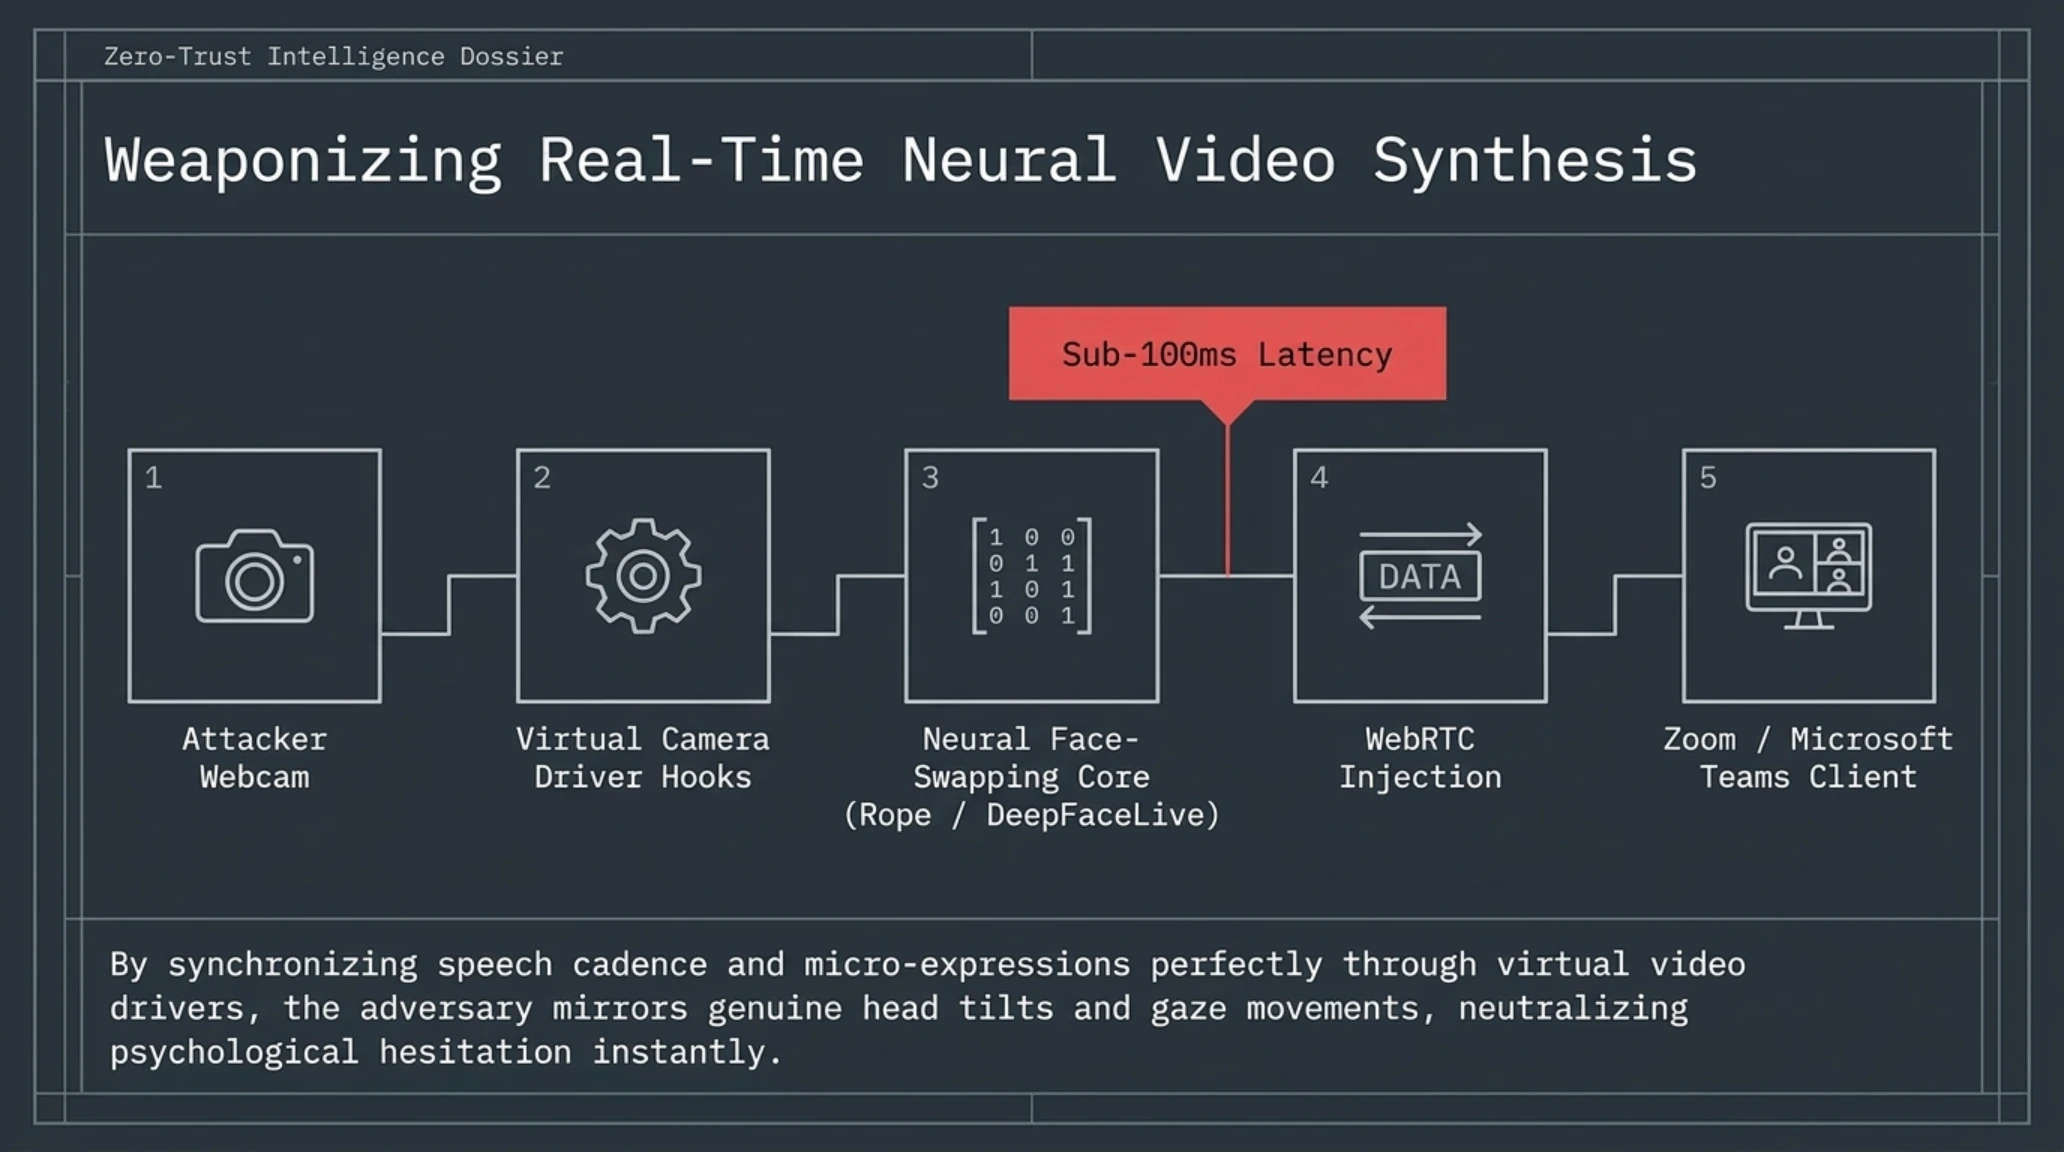
زمانی که هدف دعوت را پذیرفته و وارد لینک جلسه ویدیویی میشود، تصور میکند در حال گفتوگو با دوستی قدیمی یا سرمایهگذاری خوشنام است. هکرهای گروه Sapphire Sleet با استفاده از مدلهای هوش مصنوعی تبدیل چهره بلادرنگ و فیدهای پیشضبطشده باکیفیت بالا، تصویری بسیار واقعی از فرد مورد نظر را در کادر تصویر نمایش میدهند که با تکان دادن سر و تغییرات ملایم میمیک چهره، تردیدهای اولیه قربانی را کاملاً برطرف میسازد.
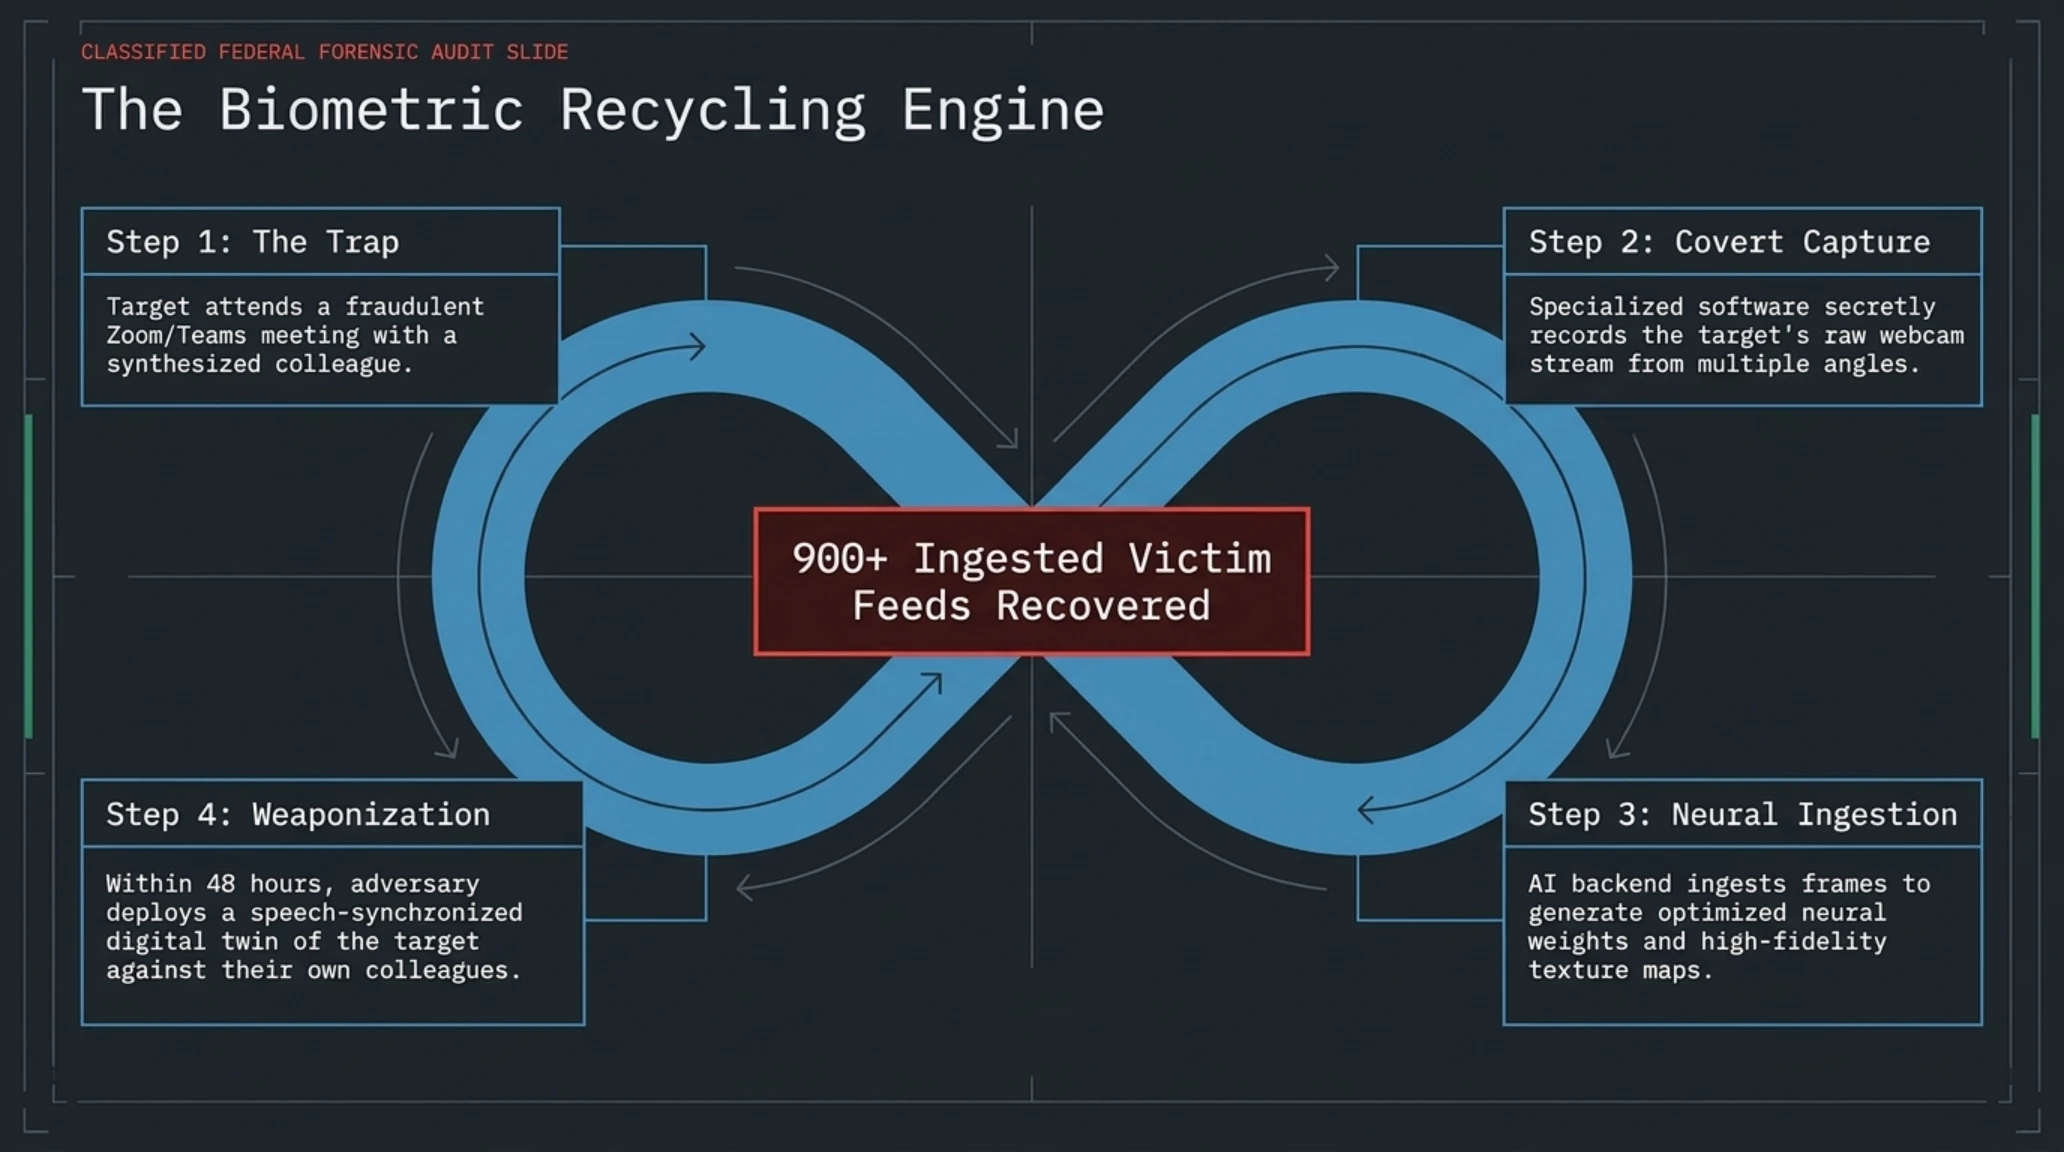
در جریان همین دقایق کوتاه، نخستین فاز سرقت اطلاعات بیومتریک آغاز میشود: نرمافزارهای هکرها تصویر وبکم قربانی جدید را با وضوح بالا و بدون اطلاع او ضبط و آرشیو میکنند. به این ترتیب، قربانی امروز بدون آنکه بداند، ناخواسته به ماسک و چهره جعلی برای حمله به دوستان و همکارانش در روزهای آینده تبدیل میشود. افبیآی در جریان عملیات مشترک خود موفق شد پایگاه دادهای حاوی بیش از ۹۰۰ ویدیوی ضبطشده از وبکم متخصصان فناوری را کشف و توقیف کند:
چرا کارزار FaceStealer بازی امنیت سایبری را دگرگون کرد؟
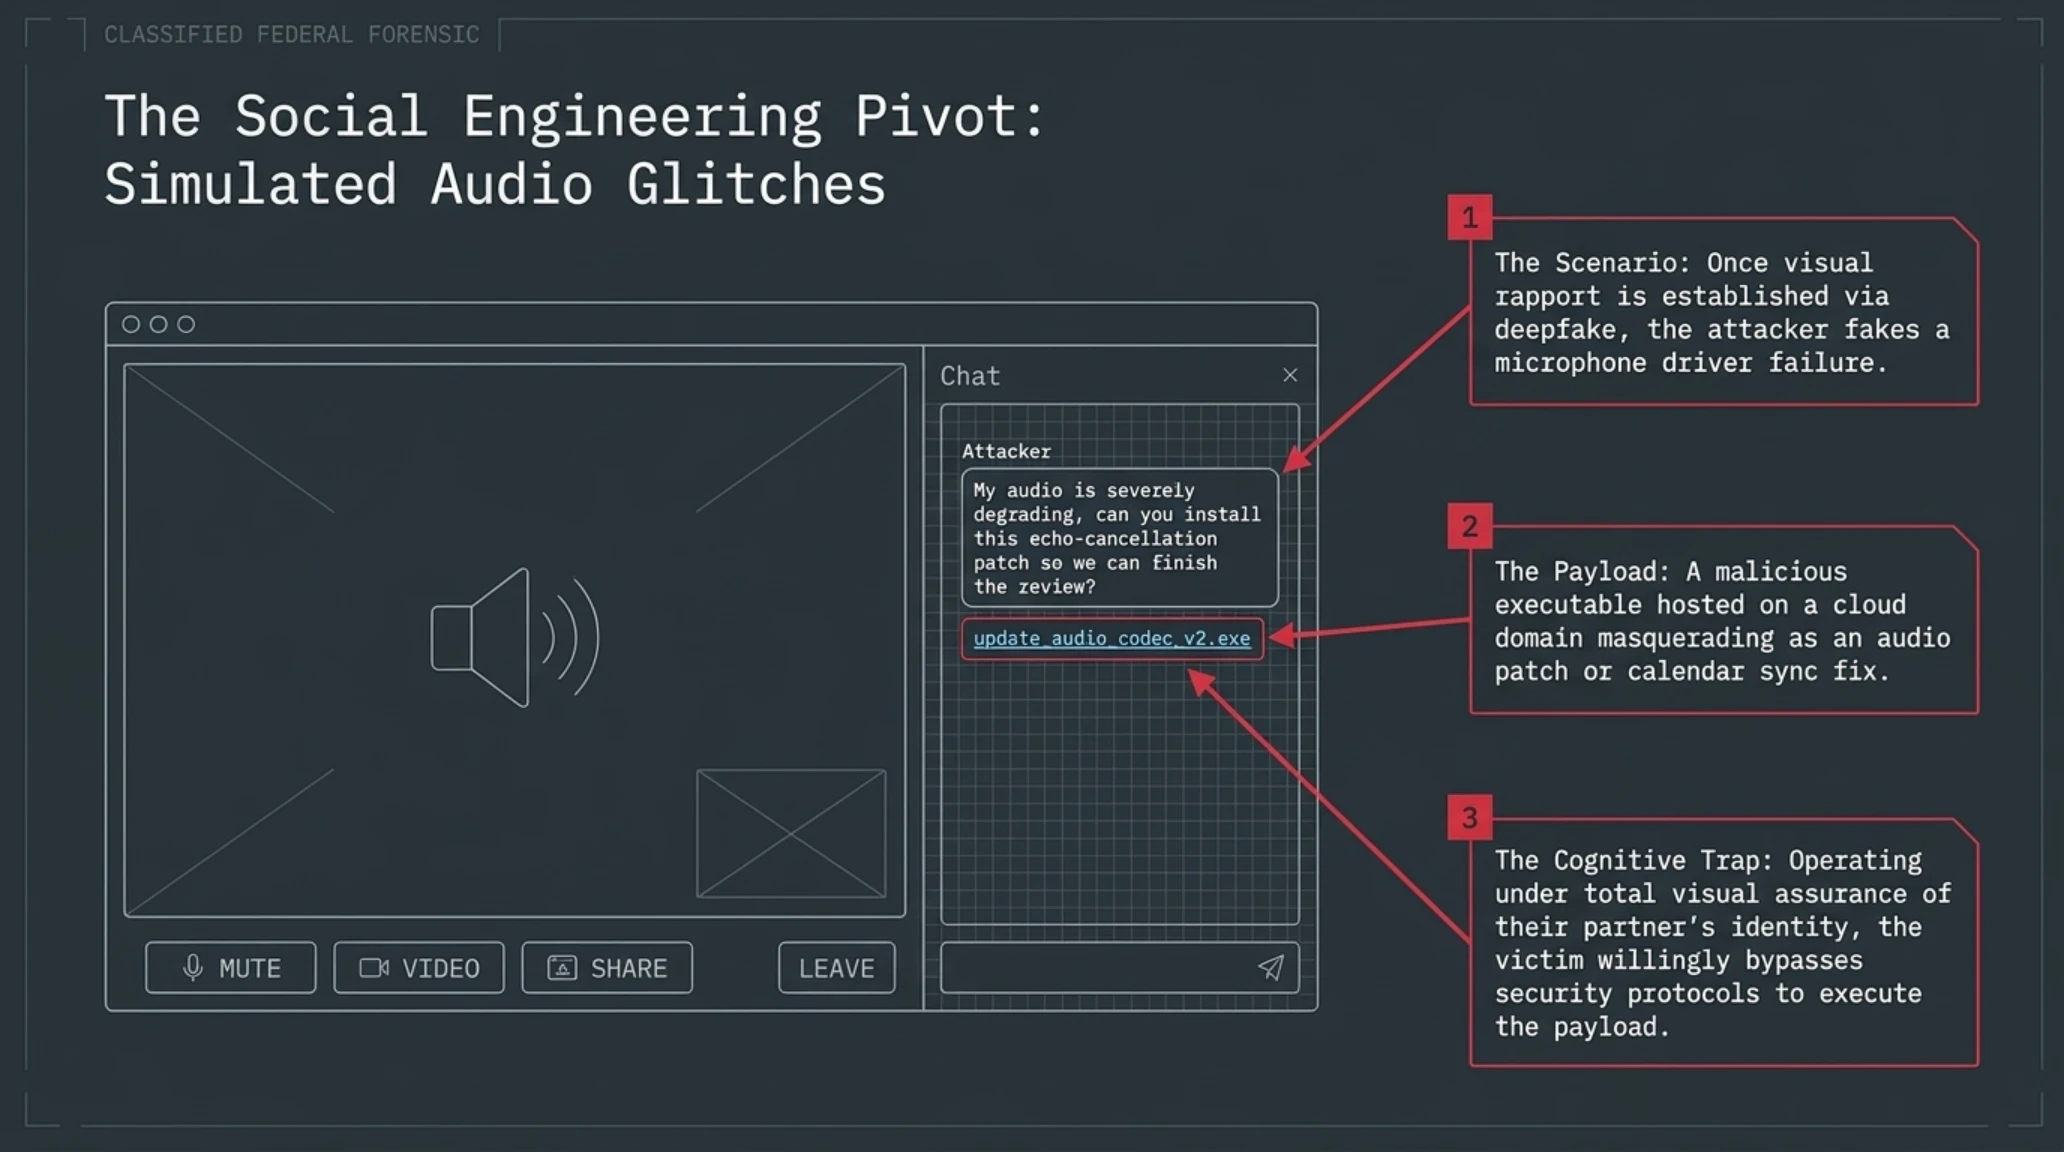
پس از آنکه تماس ویدیویی برقرار شد و قربانی چهره دوست یا همکار آشنای خود را در صفحه نمایش مشاهده کرد، گارد دفاعی روانشناختی او به طور کامل فرو میریزد. در این لحظه، مهاجمان مرحله دوم نقشه خود یعنی نفوذ به سیستمعامل و استخراج کلیدهای محلی را به اجرا میگذارند.
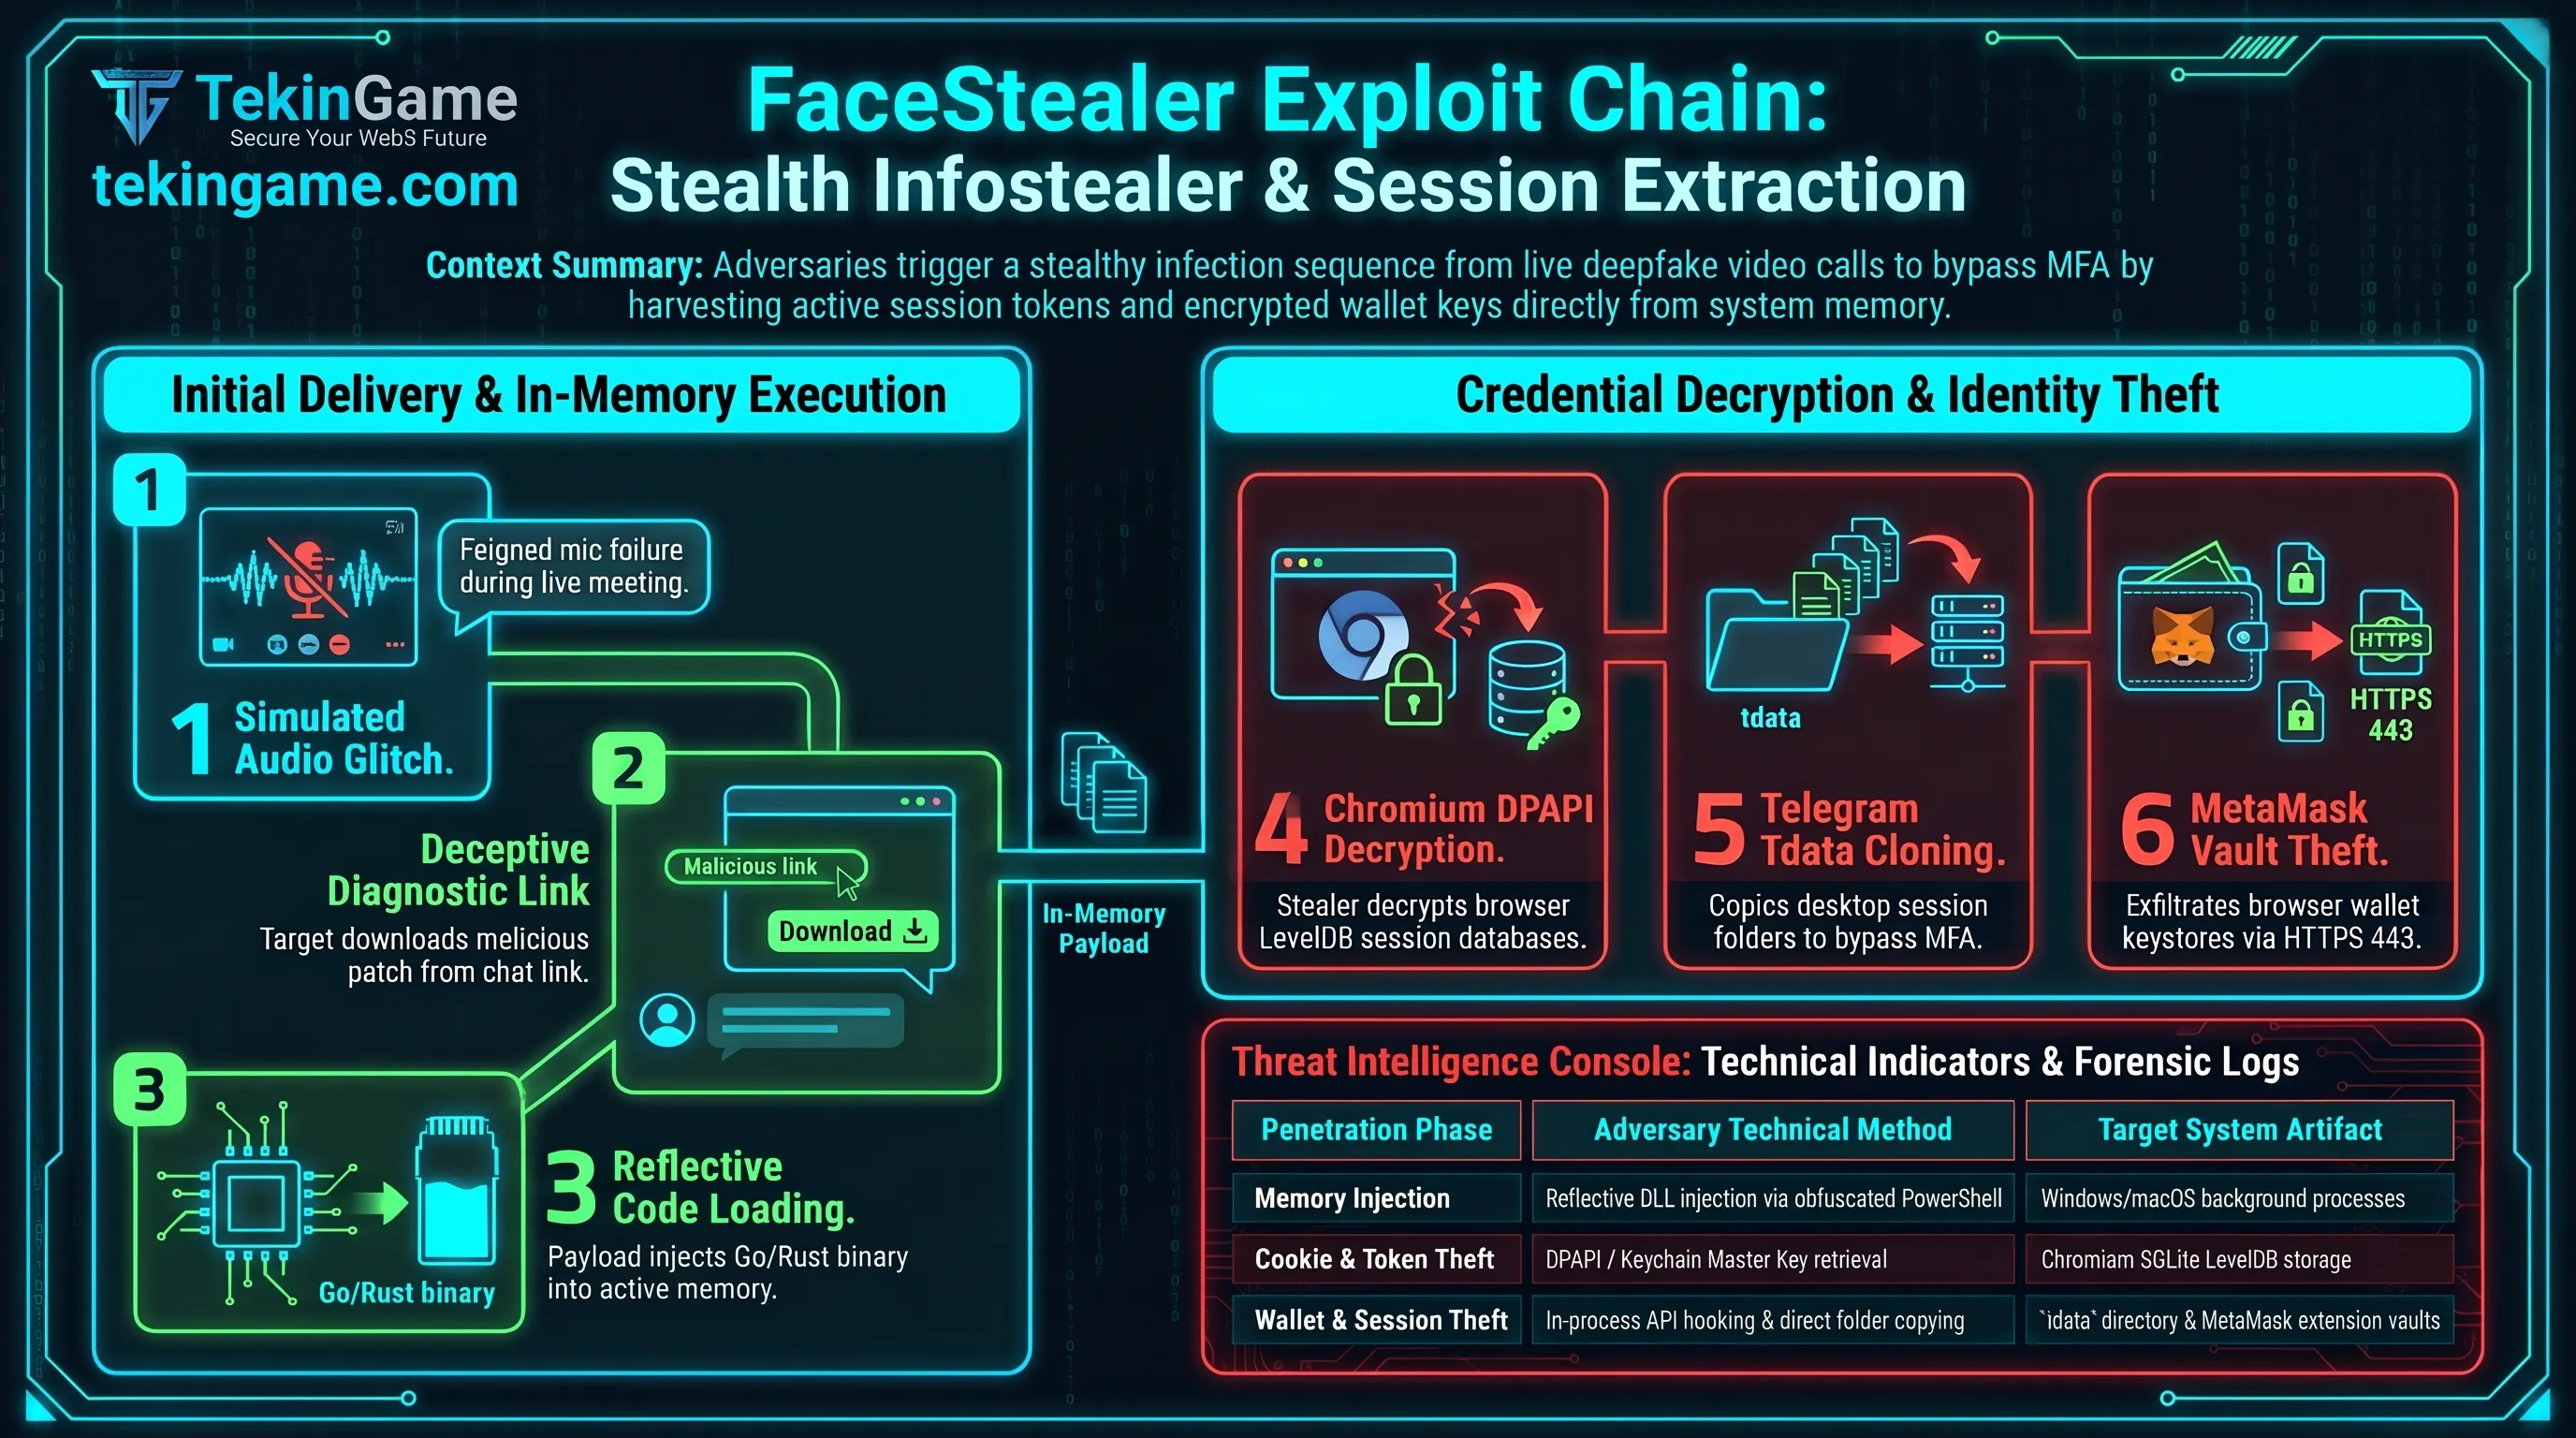
هکرها با شبیهسازی یک مشکل فنی در سیستم انتقال صدا، ادعا میکنند که صدای قربانی را نمیشنوند یا تصویر دچار لکنت است. سپس با ارسال لینکی در بخش چت جلسه ویدیویی، از کاربر میخواهند که یک افزونه یا اسکریپت کوچک رفع اشکال وبکم را اجرا کند تا ارتباط به حالت عادی بازگردد. از آنجا که قربانی چهره دوست خود را میبیند و صداقت او را باور کرده است، بدون هیچگونه سوءظنی فایل مخرب را دانلود و اجرا مینماید:
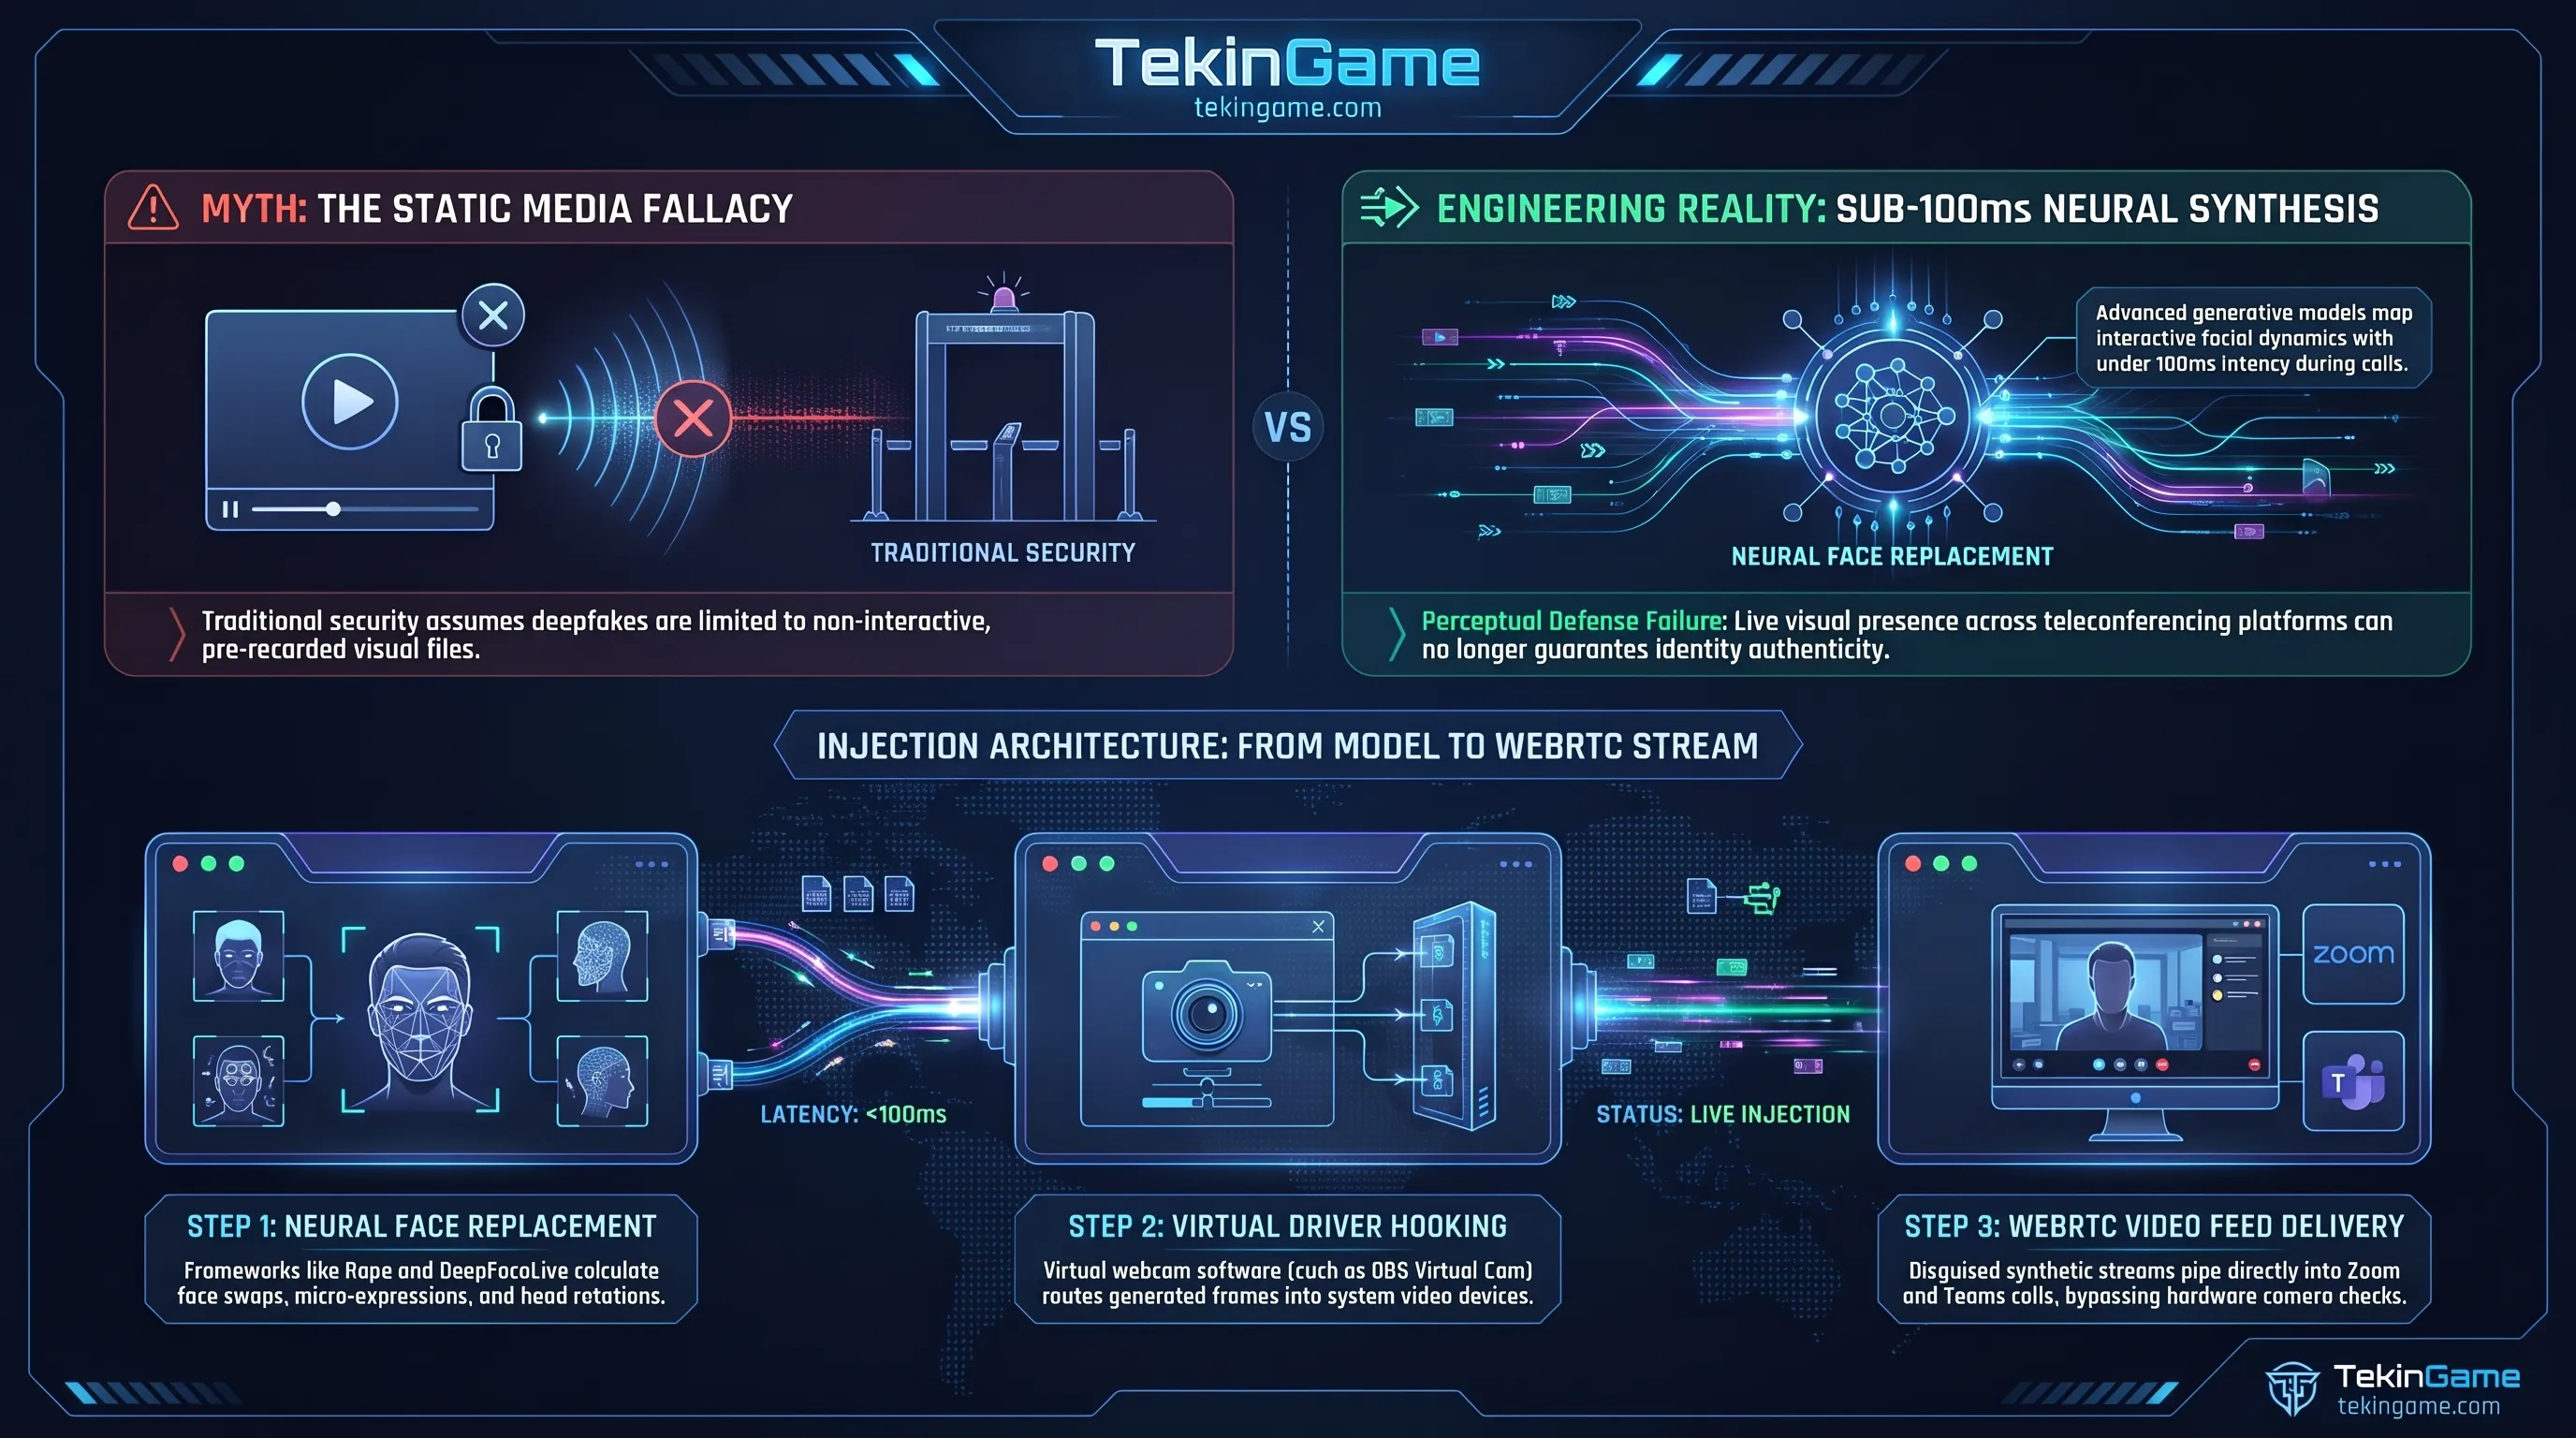
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
این فریبکاری پیچیده نشان میدهد که در عصر فراگیری هوش مصنوعی مولد، حس بینایی و شنیداری دیگر نمیتواند به تنهایی معیار اصالت هویت در فضای مجازی باشد. برای واکاوی عمق فنی این تهدید، باید ساختار بدافزارهای مورد استفاده و نحوه تخلیه داراییها را در لایههای پایینتر سیستمعامل بررسی کرد.
واژهنامه تخصصی پدافند سایبری و جعل هویت بیومتریک
آناتومی زنجیره بدافزاری؛ از باگ صوتی ساختگی تا استخراج کوکیهای مرورگر
بررسیهای موشکافانه مهندسی معکوس روی فایلهای باینری کشفشده در عملیات FaceStealer، زنجیره حمله چندمرحلهای و بینهایت حسابشدهای را آشکار میسازد. هنگامی که کاربر روی لینک ارسالی در جلسه ویدیویی کلیک میکند، به ظاهر با یک صفحه رسمی عیبیابی وبکم یا بهروزرسانی درایور میکروفون روبهرو میشود که با استانداردهای طراحی شرکتهای معتبر فناوری همخوانی دارد. این صفحه وب معمولاً یک اسکریپت با پوسته پاورشل یا اسکریپت شل لینوکس را در قالب یک فایل اجرایی با امضای دیجیتال معتبر ارائه میدهد.
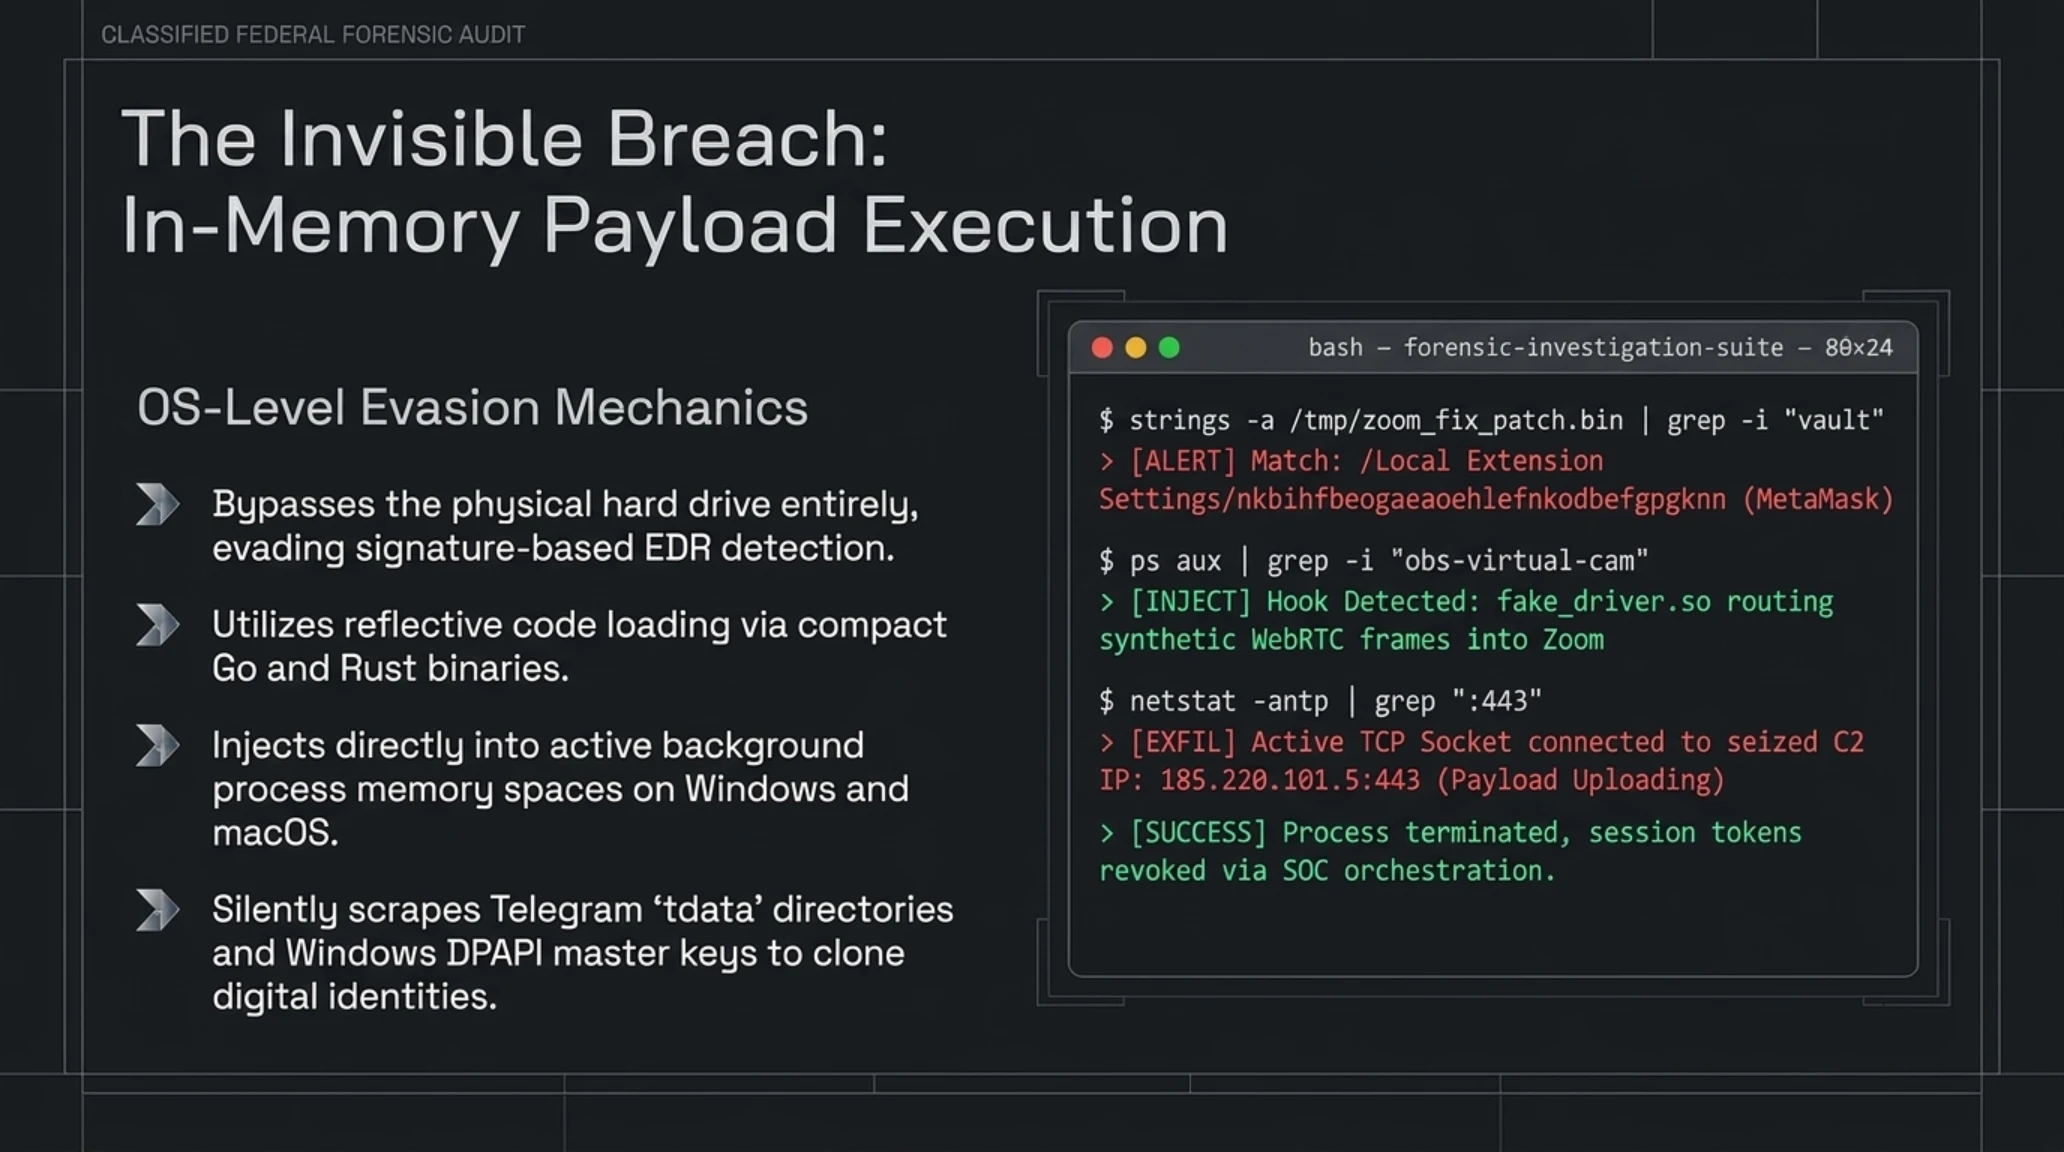
پس از دانلود و کلیک قربانی، اسکریپت بارگذار در پسزمینه و بدون نمایش هیچگونه پنجره هشدار فعال میشود. نخستین اقدام بدافزار، غیرفعالسازی موقت مکانیزمهای پایش امنیتی محلی از جمله ویندوز دیفندر یا مسدودکنندههای رفتاری است. سپس یک باینری فوقالعاده کمحجم نوشتهشده به زبانهای Go یا Rust به عنوان پیلود اصلی دانلود شده و مستقیماً در فضای حافظه موقت سیستم تزریق میشود تا هیچ ردی روی دیسک سختافزاری بر جای نماند:
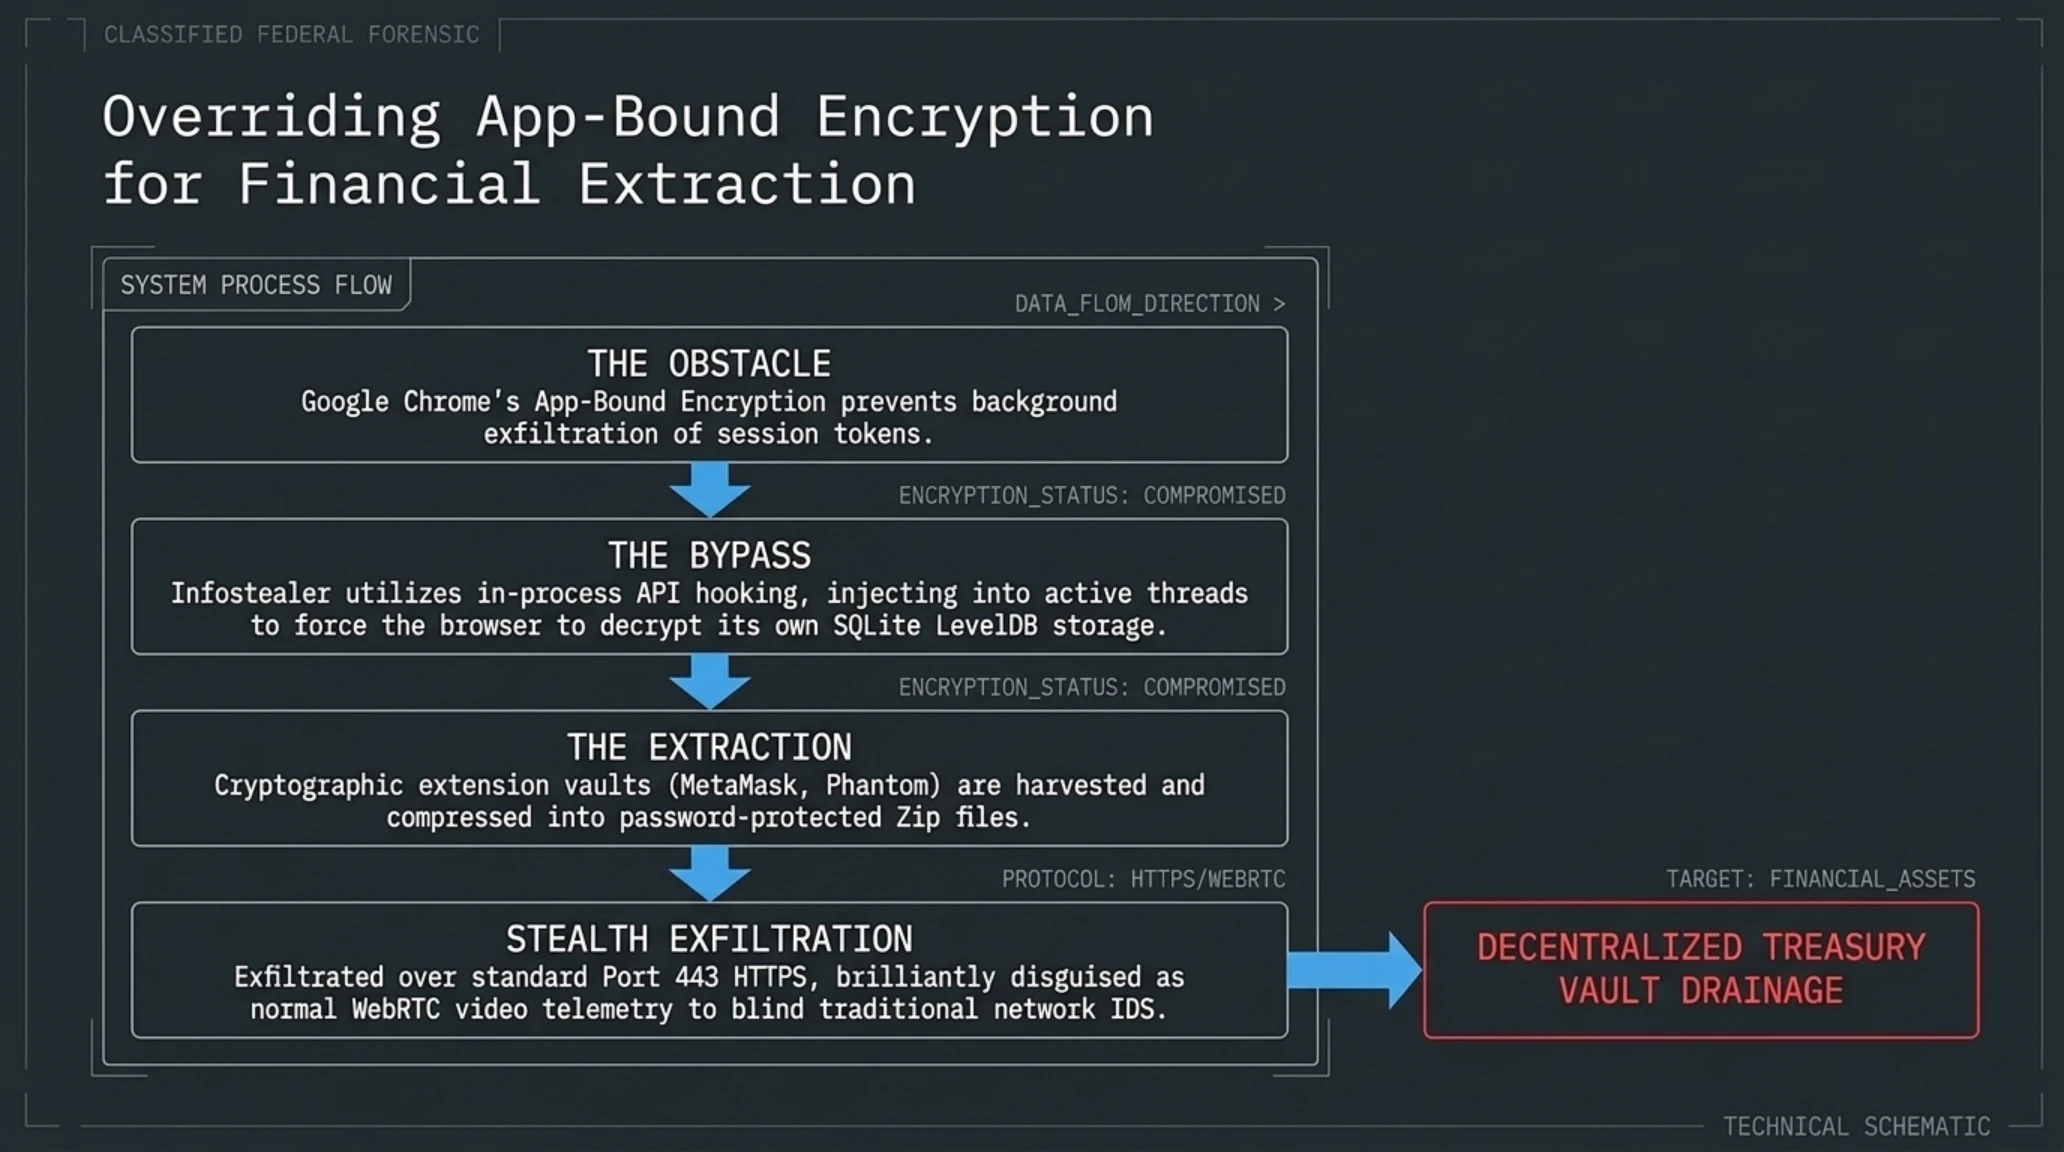
در گام بعد، بدافزار سارق اطلاعات ماموریت اختصاصی خود را کلید میزند. این ابزار به سرعت در دایرکتوریهای حساس سیستمعامل گردش کرده و پایگاههای داده ذخیرهسازی دادههای محلی مرورگرهای کروم، بریو و فایرفاکس را هدف قرار میدهد. مهاجمان با بهرهبرداری از دسترسیهای کاربر جاری، کلیدهای رمزگشایی سیستم را استخراج کرده و کوکیهای نشستهای فعال، پسوردهای ذخیرهشده و به ویژه افزونههای کیف پول مرورگر نظیر متامسک، ربی و فانتوم را رمزگشایی میکنند.
همزمان، فایلهای مربوط به نشستهای فعال برنامههای پیامرسان دسکتاپ به خصوص دایرکتوری دادههای تلگرام استخراج شده و به یک بات یا سرور ناشناس منتقل میگردد. با در دست داشتن این توکنها، هکرها نیازی به وارد کردن مجدد نام کاربری، رمز عبور یا کدهای پیامکی ندارند؛ بلکه با کپی کردن توکنهای سشن، مستقیماً وارد حسابهای قربانی شده و کنترل کامل داراییها و کانالهای ارتباطی او را به دست میگیرند:
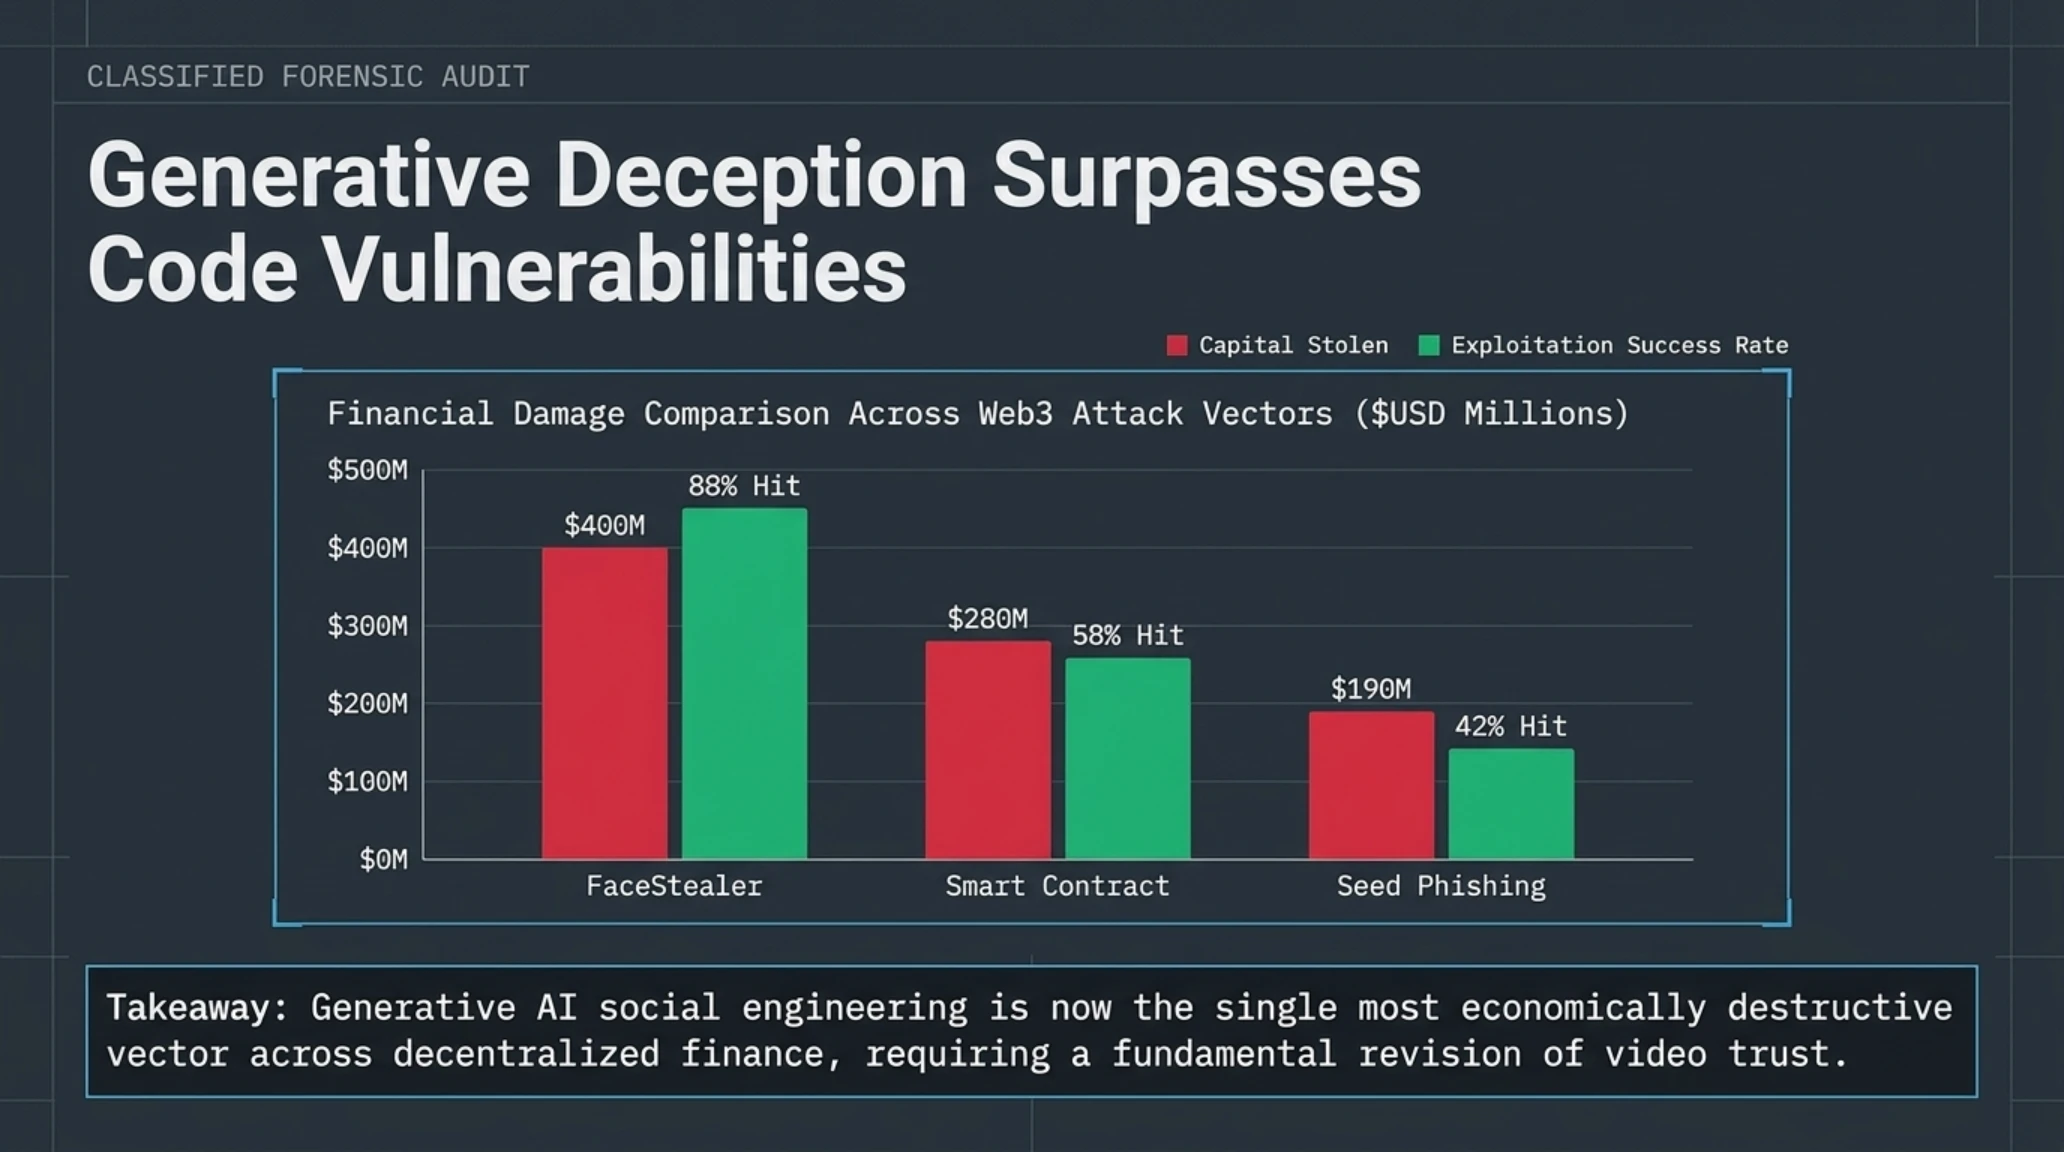
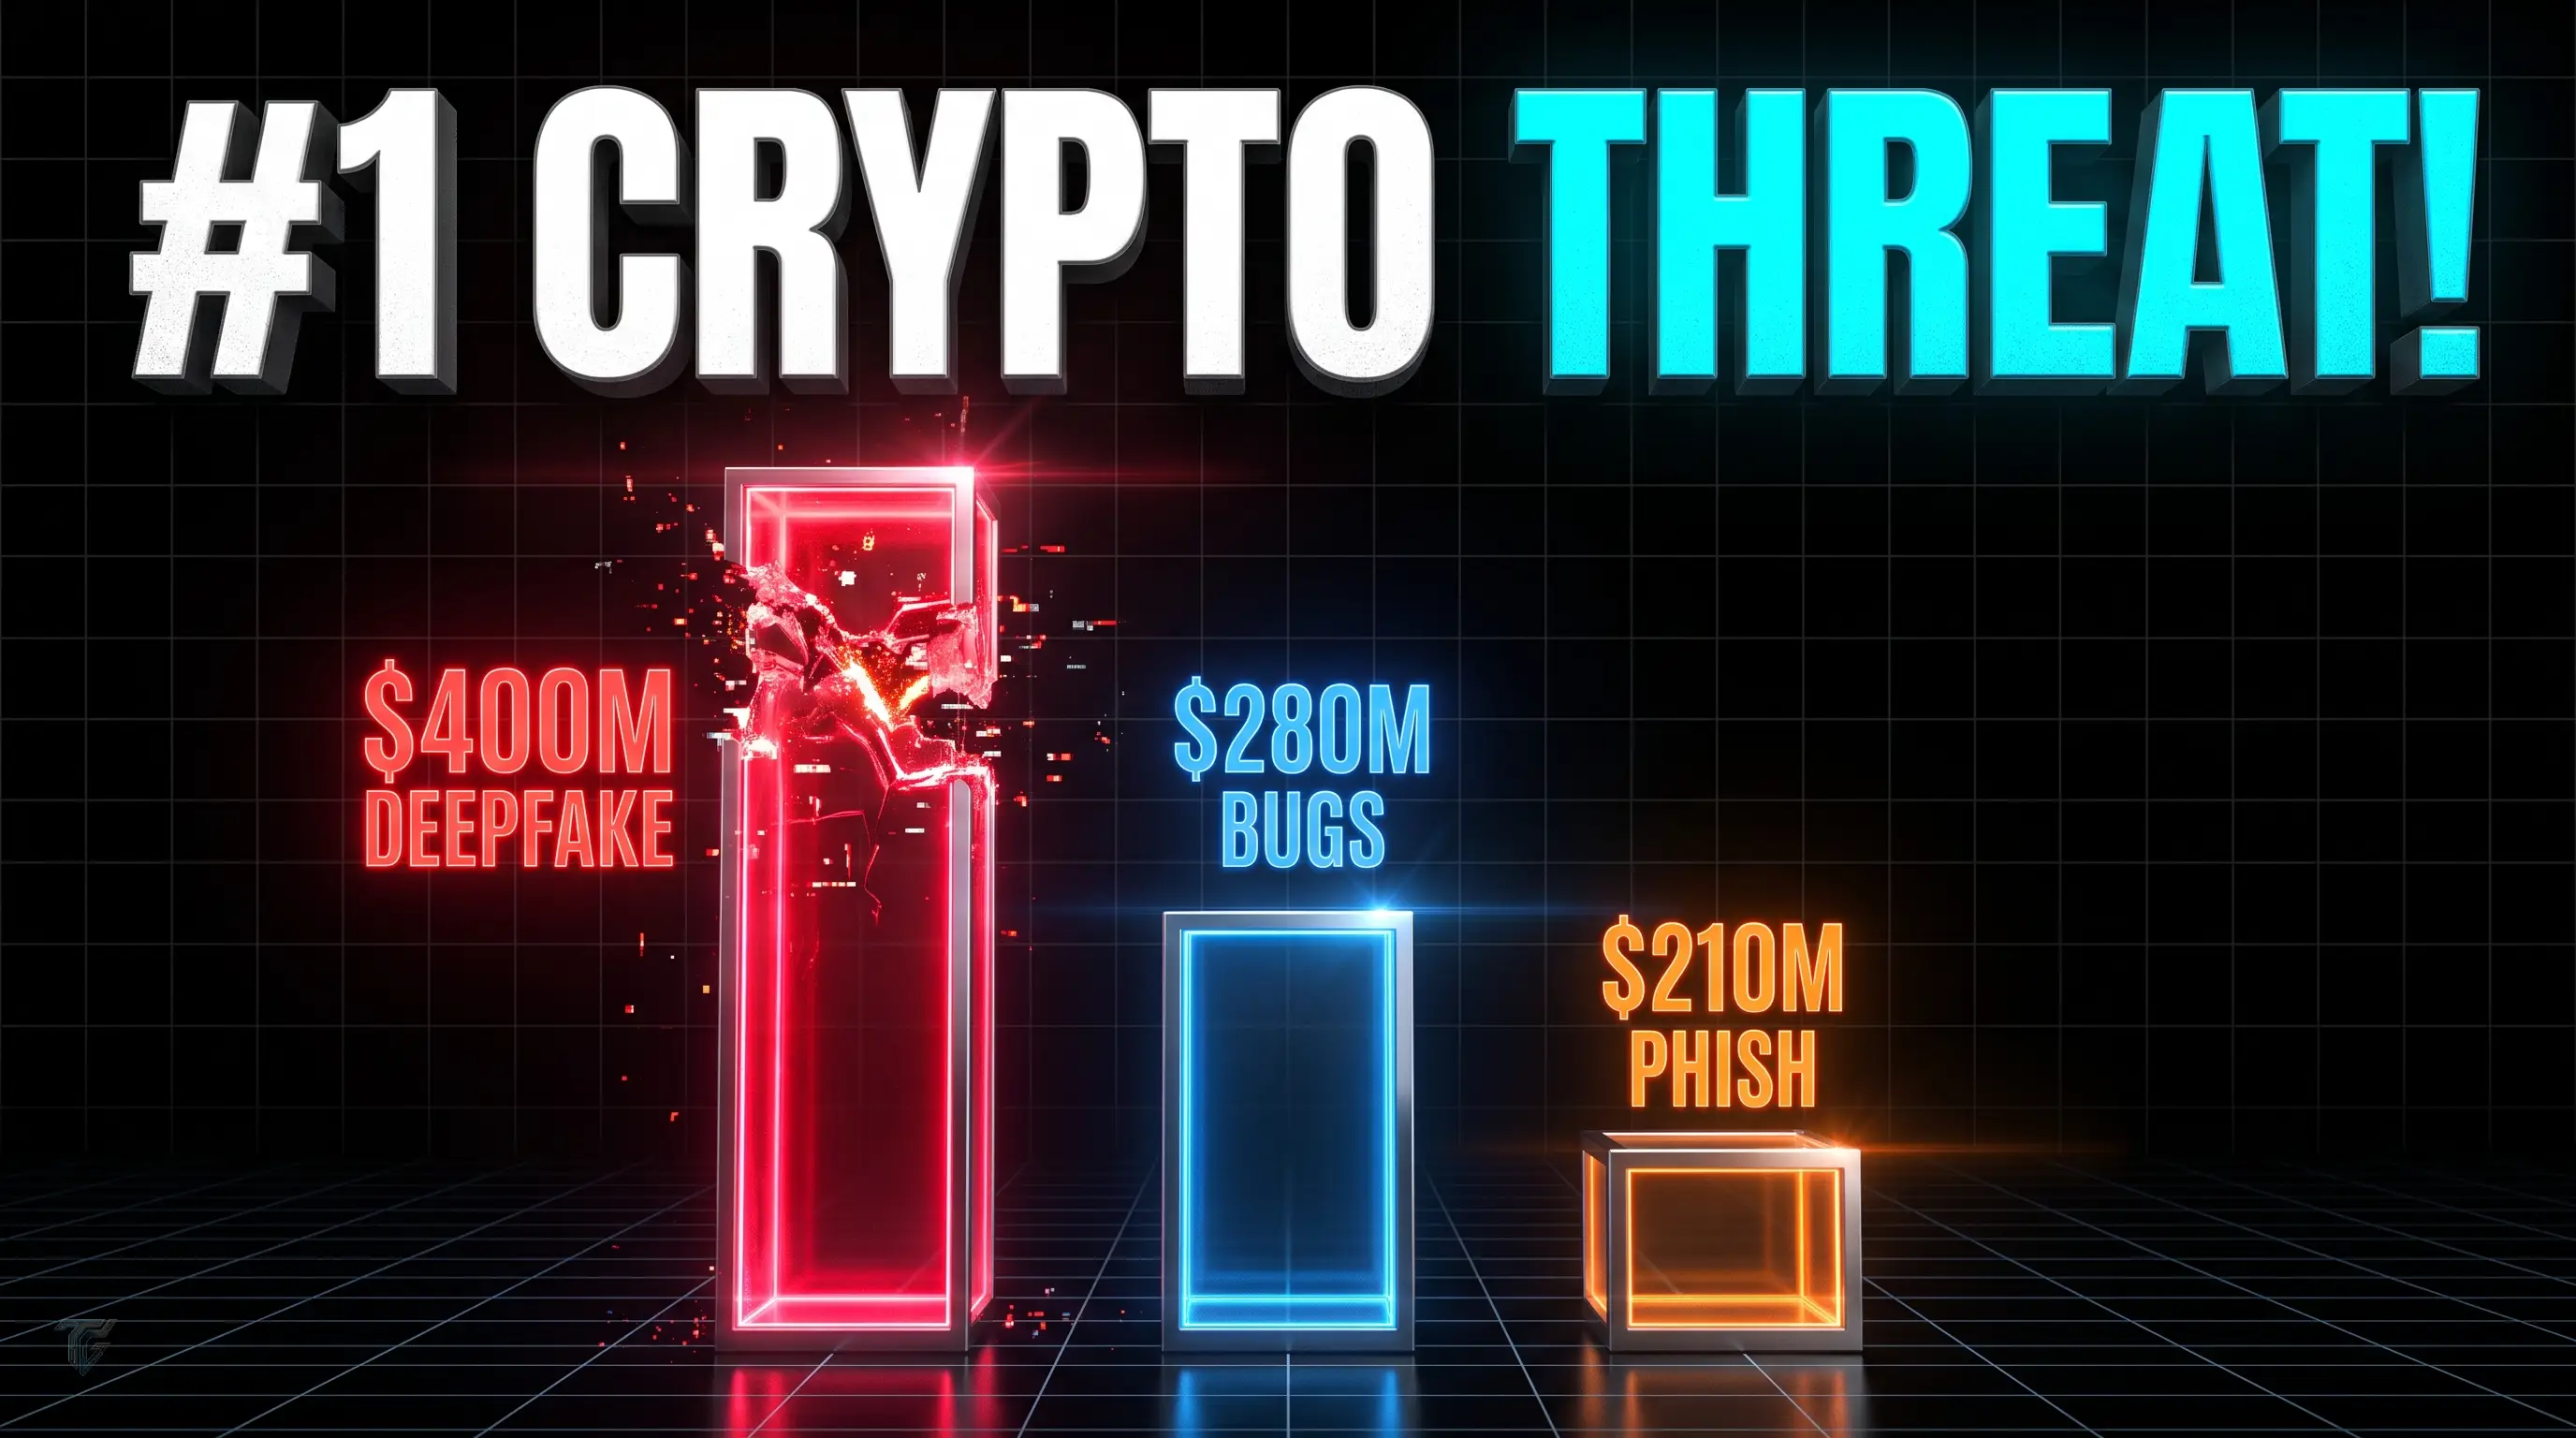
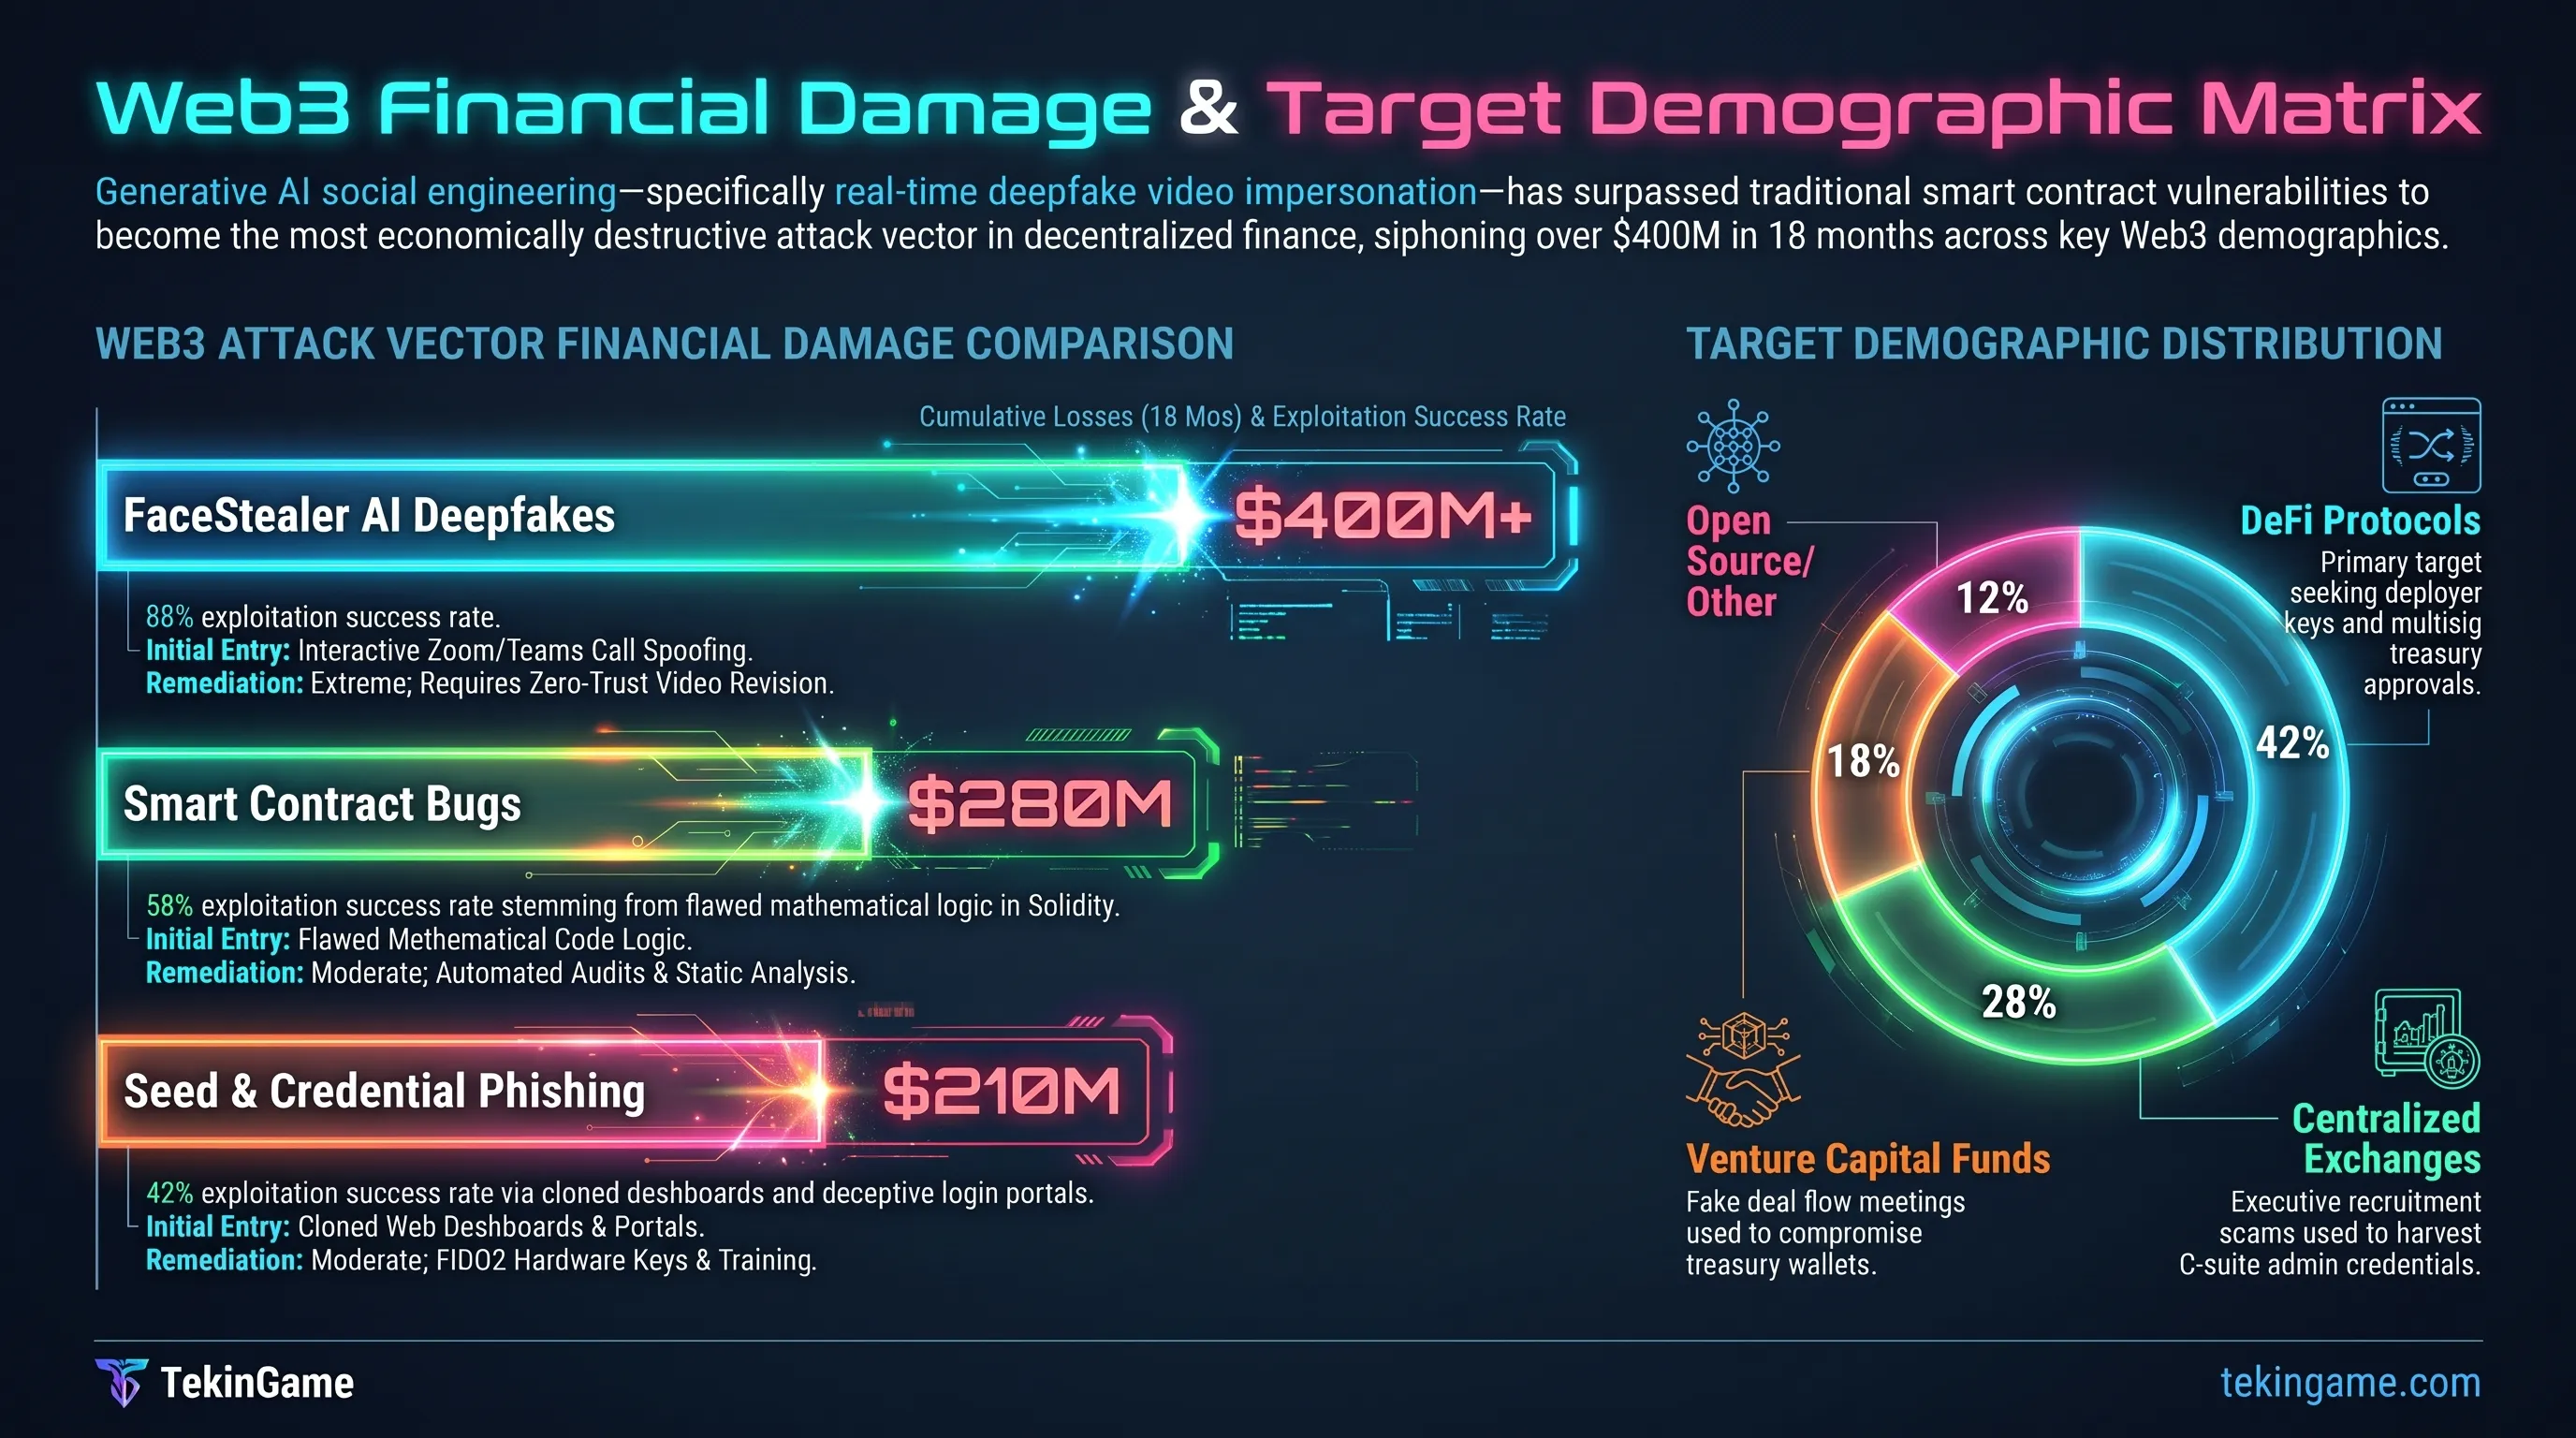
مقایسه بردارها و حجم خسارات مالی حملات بزرگ سایبری در حوزه وب۳
| بردار حمله و شیوه نفوذ | مجموع خسارت مالی (۱۸ ماه) | کانال فریب اولیه | سطح پیچیدگی مقابله |
|---|---|---|---|
| جعل هویت ویدیویی FaceStealer | ۴۰۰+ میلیون دلار | تماس ویدیویی زوم/تیمز با دیپفیک چهره | بسیار دشوار؛ نیازمند بازنگری در اعتماد به ویدیو |
| اکسپلویت منطق قراردادهای هوشمند | ۲۸۰ میلیون دلار | سوءاستفاده از خطاهای محاسباتی در کد سالیدیتی | متوسط؛ از طریق ممیزی امنیتی کد قابل پیشگیری است |
| سرقت کلیدهای خصوصی و عبارات بازیابی | ۲۱۰ میلیون دلار | سایتهای جعلی فیشینگ و فرمهای ورود تقلبی | متوسط؛ با آموزش کاربران و احراز هویت سختافزاری |
| دستکاری اوراکل و وامهای آنی (Flash Loan) | ۱۴۰ میلیون دلار | تخلیه نقدینگی استخرهای دیفای از طریق نوسان قیمت | تخصصی؛ نیازمند طراحی اوراکلهای غیرمتمرکز مقاوم |
| رخنههای امنیتی در پلهای میانزنجیرهای | ۹۵ میلیون دلار | دستکاری پیامهای ارتباطی میان دو بلاکچین مستقل | پیچیده؛ نیازمند پروتکلهای اعتبارسنجی چندامضایی |
آمار مقایسهای به وضوح اثبات میکند که خسارات مالی ناشی از مهندسی اجتماعی مبتنی بر هوش مصنوعی مولد اکنون از متداولترین اکسپلویتهای فنی و باگهای نرمافزاری در بلاکچین پیشی گرفته است. این دگرگونی هولناک، نیازمند شناسایی نحوه سازماندهی تصاویر مسروقه در کارخانههای جعل دیجیتال است.
کارخانه فریب بیومتریک؛ آرشیو ۹۰۰ وبکم و اتوماسیون قربانیان بعدی
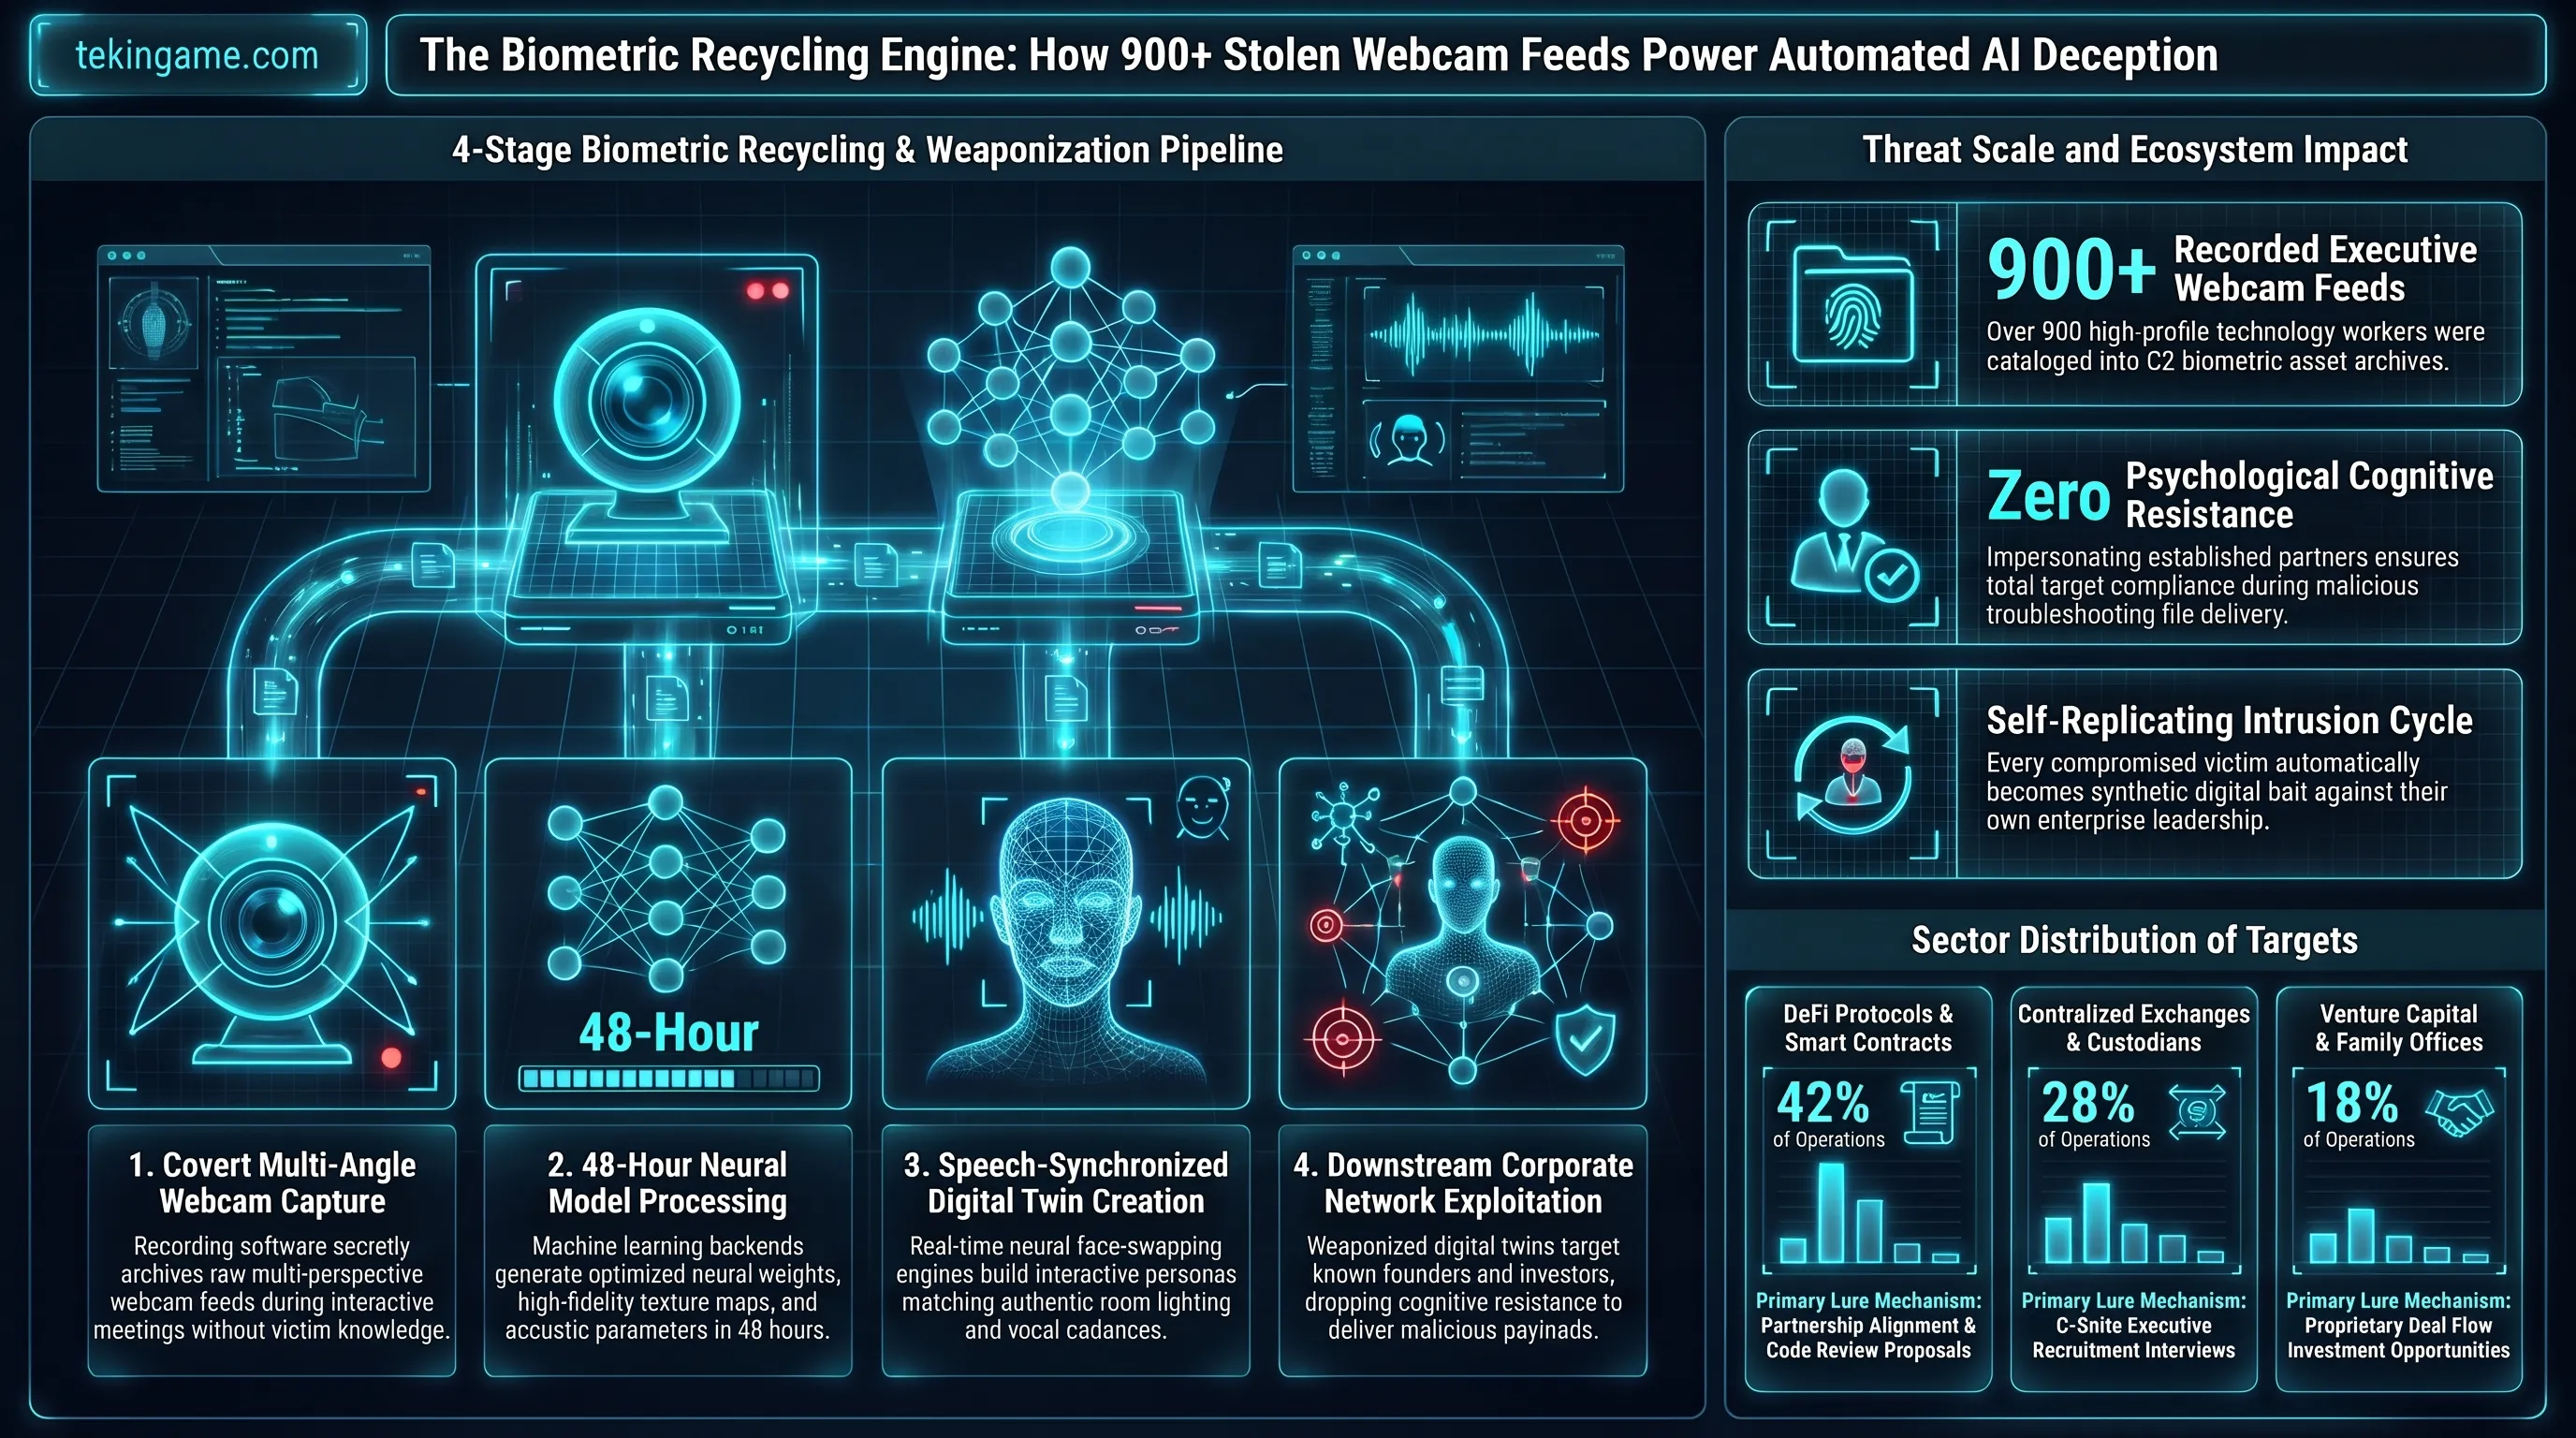
تکاندهندهترین جنبه عملیاتی کمپین FaceStealer که در جریان توقیف زیرساختهای ابری توسط دادستانی ایالات متحده فاش شد، وجود یک چرخه بازتولید خودکار قربانیان (Victim Recycling Pipeline) است. هکرها صرفاً به خالی کردن کیف پولها بسنده نمیکردند؛ بلکه دادههای تصویری ضبطشده از چهره قربانی در طول تماسهای تصویری را به عنوان ماده خام برای حملات بعدی به کار میگرفتند.
در جریان جلسات فریبکارانه، وبکم قربانی از زوایای مختلف در حال صحبت، خندیدن یا تکان دادن سر ضبط میشد. هوش مصنوعی مهاجمان بلافاصله این فریمهای تصویری را استخراج کرده و با تحلیل نقاط کانونی صورت و جهت نگاه، یک مدل سهبعدی شبیهسازیشده از چهره قربانی تولید میکرد. بدین ترتیب، ظرف کمتر از ۴۸ ساعت پس از هک شدن یک مدیر فنی، هکرها قادر بودند با چهره، صدا و حساب واقعی او با سایر بنیانگذاران صنعت ارتباط برقرار کنند:
این ساختار خودتکثیرشونده به مهاجمان اجازه داد تا شبکه نفوذ خود را بدون نیاز به ساخت هویتهای ساختگی توسعه دهند. هنگامی که یک سرمایهگذار معتبر از دوست دیرینهاش در تلگرام پیامی دریافت میکند و در تماس زوم چهره متحرک او را با پسزمینه دفتر کار همیشگیاش میبیند، هیچ دلیلی برای شک کردن به اصالت پیام نخواهد داشت.
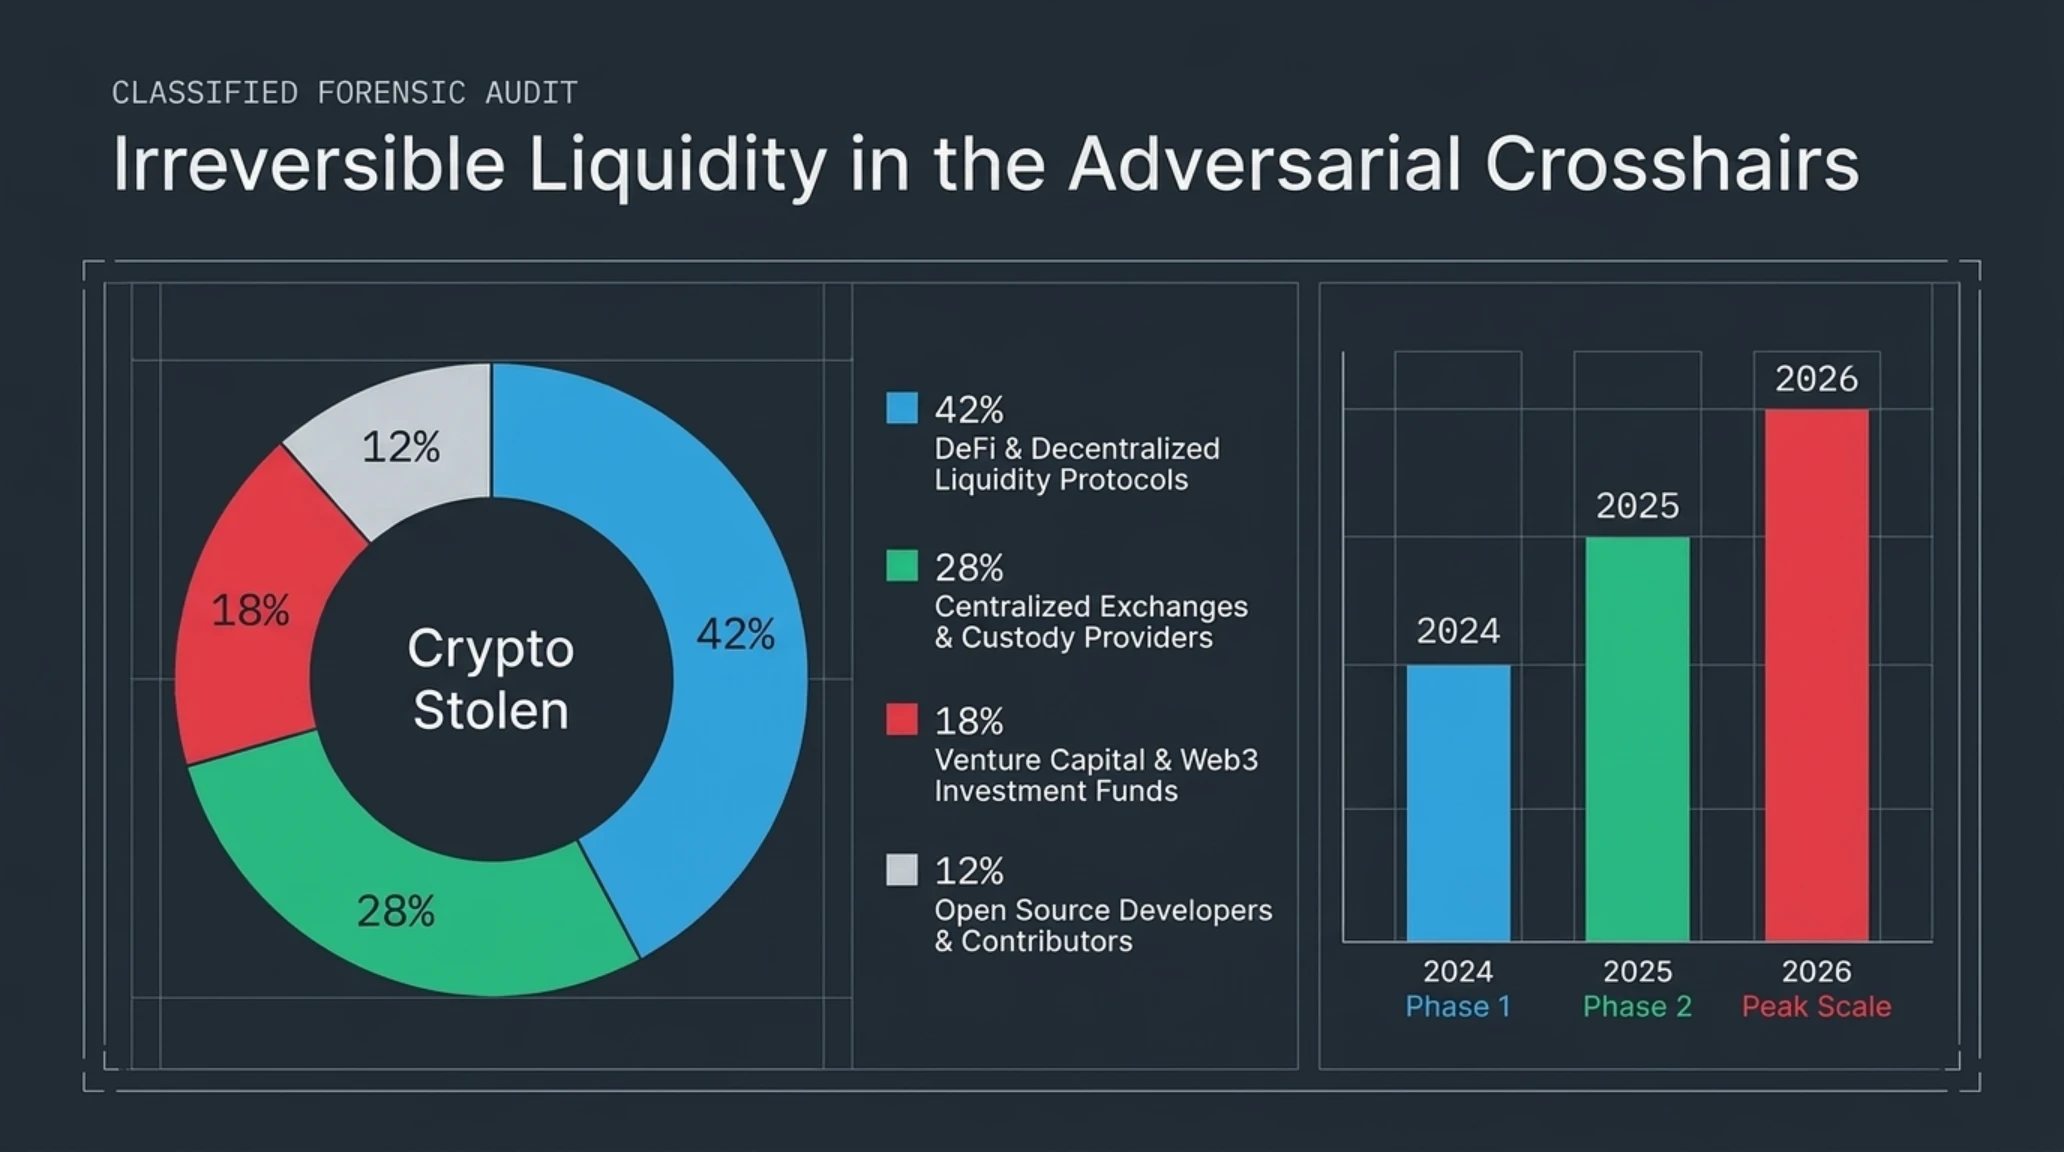
این بیانیه صریح از سوی مقامات بلندپایه فدرال، گواهی بر عمق خطر پیشروی ساختارهای مالی نوین است. برای درک بهتر آسیبپذیری بخشهای مختلف، تفکیک آماری حوزههای هدف این کمپین گستره ویرانگر آن را به تصویر میکشد:
توزیع آماری اهداف کمپین FaceStealer و میزان آسیبپذیری بخشها
| بخش هدف در صنعت رمزارز | سهم از کل حملات ثبتشده | شیوه اصلی جلب اعتماد | داراییهای به سرقترفته |
|---|---|---|---|
| پروتکلهای دیفای و قراردادهای هوشمند | ۴۲ درصد از حملات | پیشنهاد مشارکت تجاری و ممیزی کد | کلیدهای استقرار و وجوه استخرهای نقدینگی |
| صرافیهای رمزارز و پلتفرمهای معاملاتی | ۲۸ درصد از حملات | دعوت به مصاحبههای استخدامی مدیران ارشد | توکنهای ورود به پنلهای مدیریتی و سرورها |
| صندوقهای سرمایهگذاری خطرپذیر (VC) | ۱۸ درصد از حملات | ارائه پروپوزالهای جذب سرمایه انحصاری | وجوه حسابهای شرکا و داراییهای چندامضایی |
| توسعهدهندگان مستقل و متنباز | ۸ درصد از حملات | درخواست رفع باگهای فنی در گیتهاب | کوکیهای نشست و دسترسی به ریپازیتوریها |
| زیرساختهای نود و هاستینگ ابری | ۴ درصد از حملات | پشتیبانی فنی ساختگی و گزارش قطعی شبکه | کلیدهای دسترسی SSH و سشنهای کلاود |
تمرکز ویژه هکرها بر پروتکلهای دیفای و صرافیهای رمزارز نشان میدهد که گروههای دولتی کره شمالی مستقیماً نهادهای دارای جریان نقدینگی سریع و حجم تراکنش بالا را برای دور زدن تحریمهای بینالمللی و تامین منابع مالی هدف گرفتهاند.
عملیات مشترک افبیآی و توقیف سرورهای ابری؛ بازپسگیری ۹۰۰ هویت ربودهشده
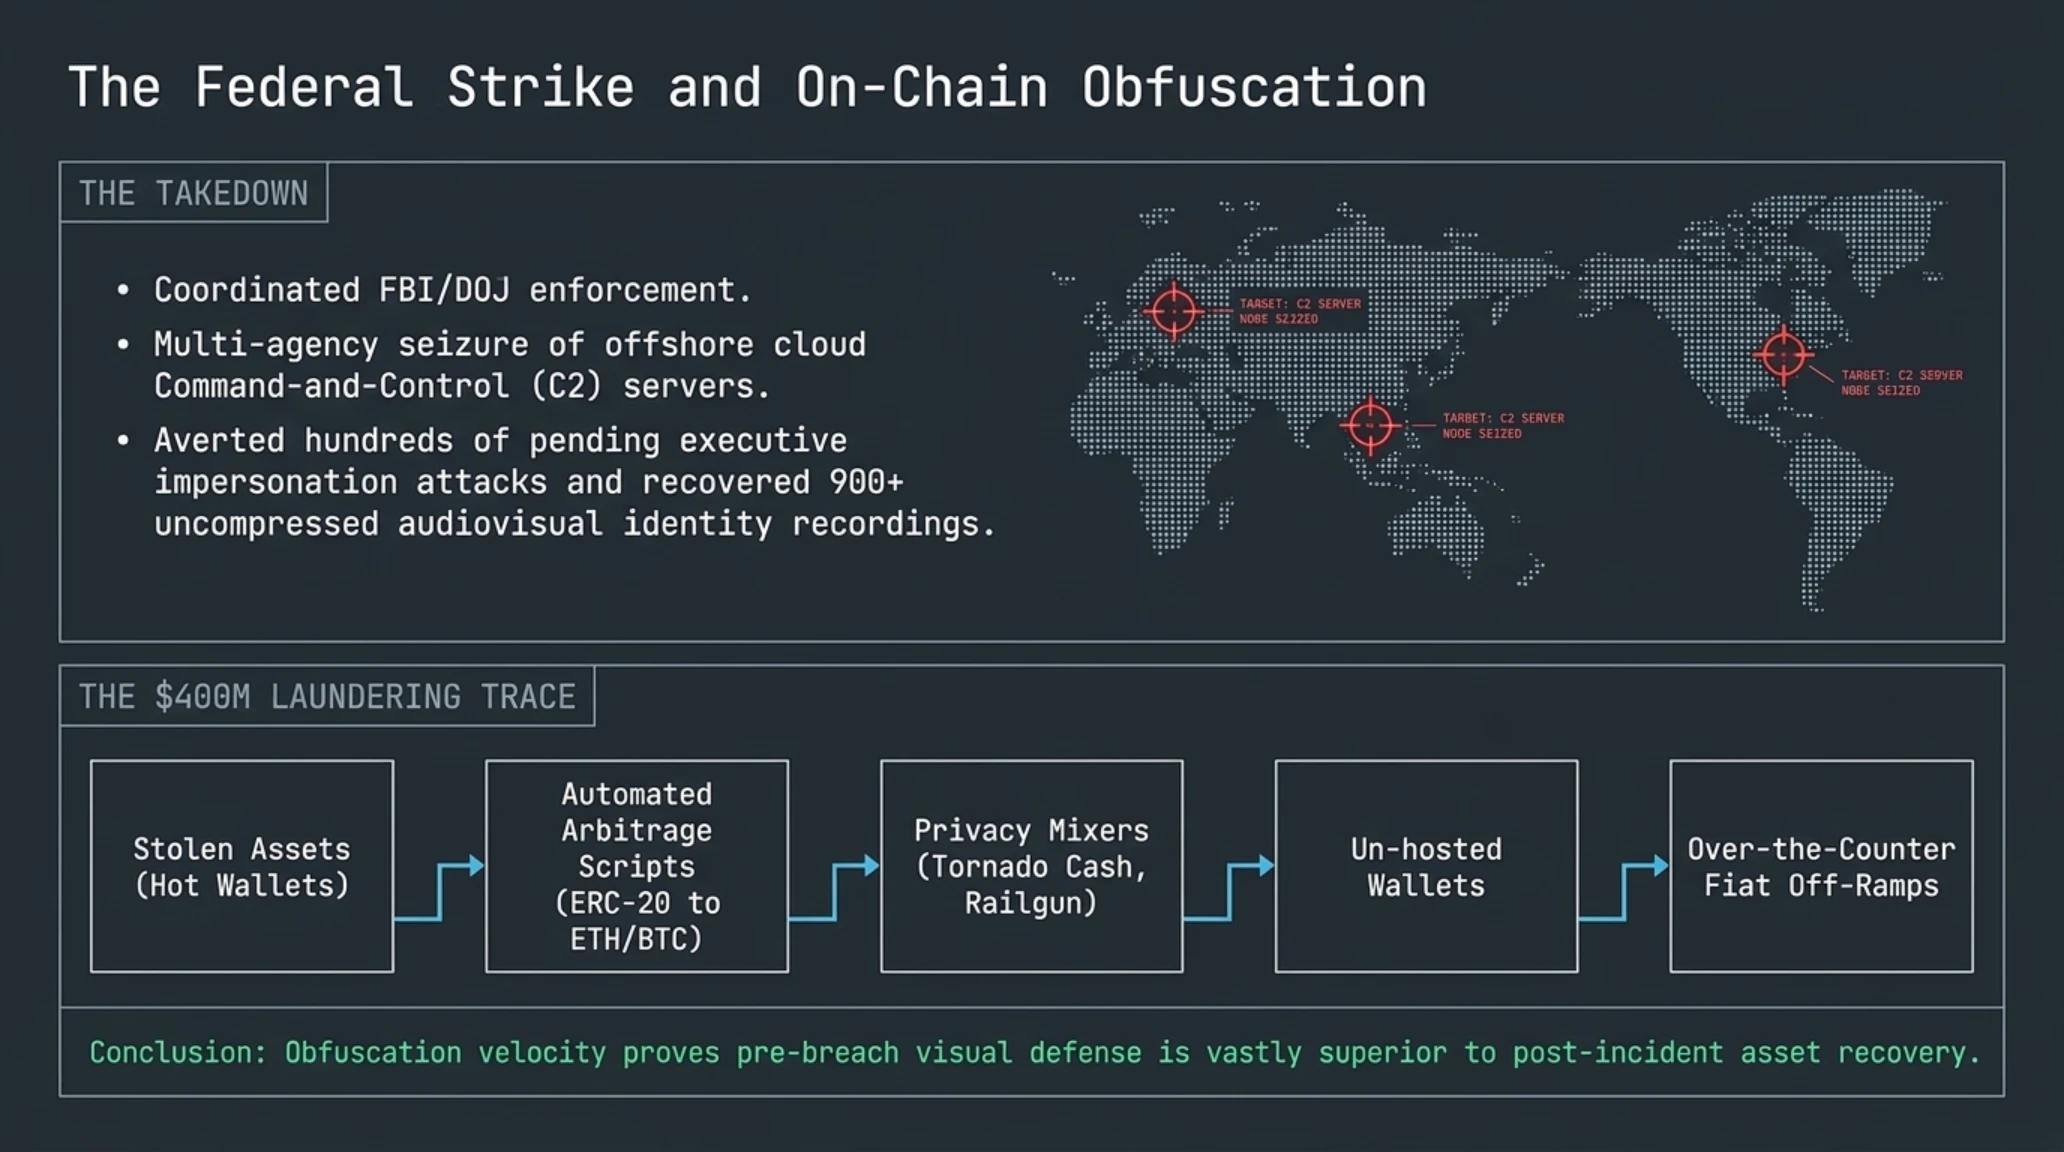
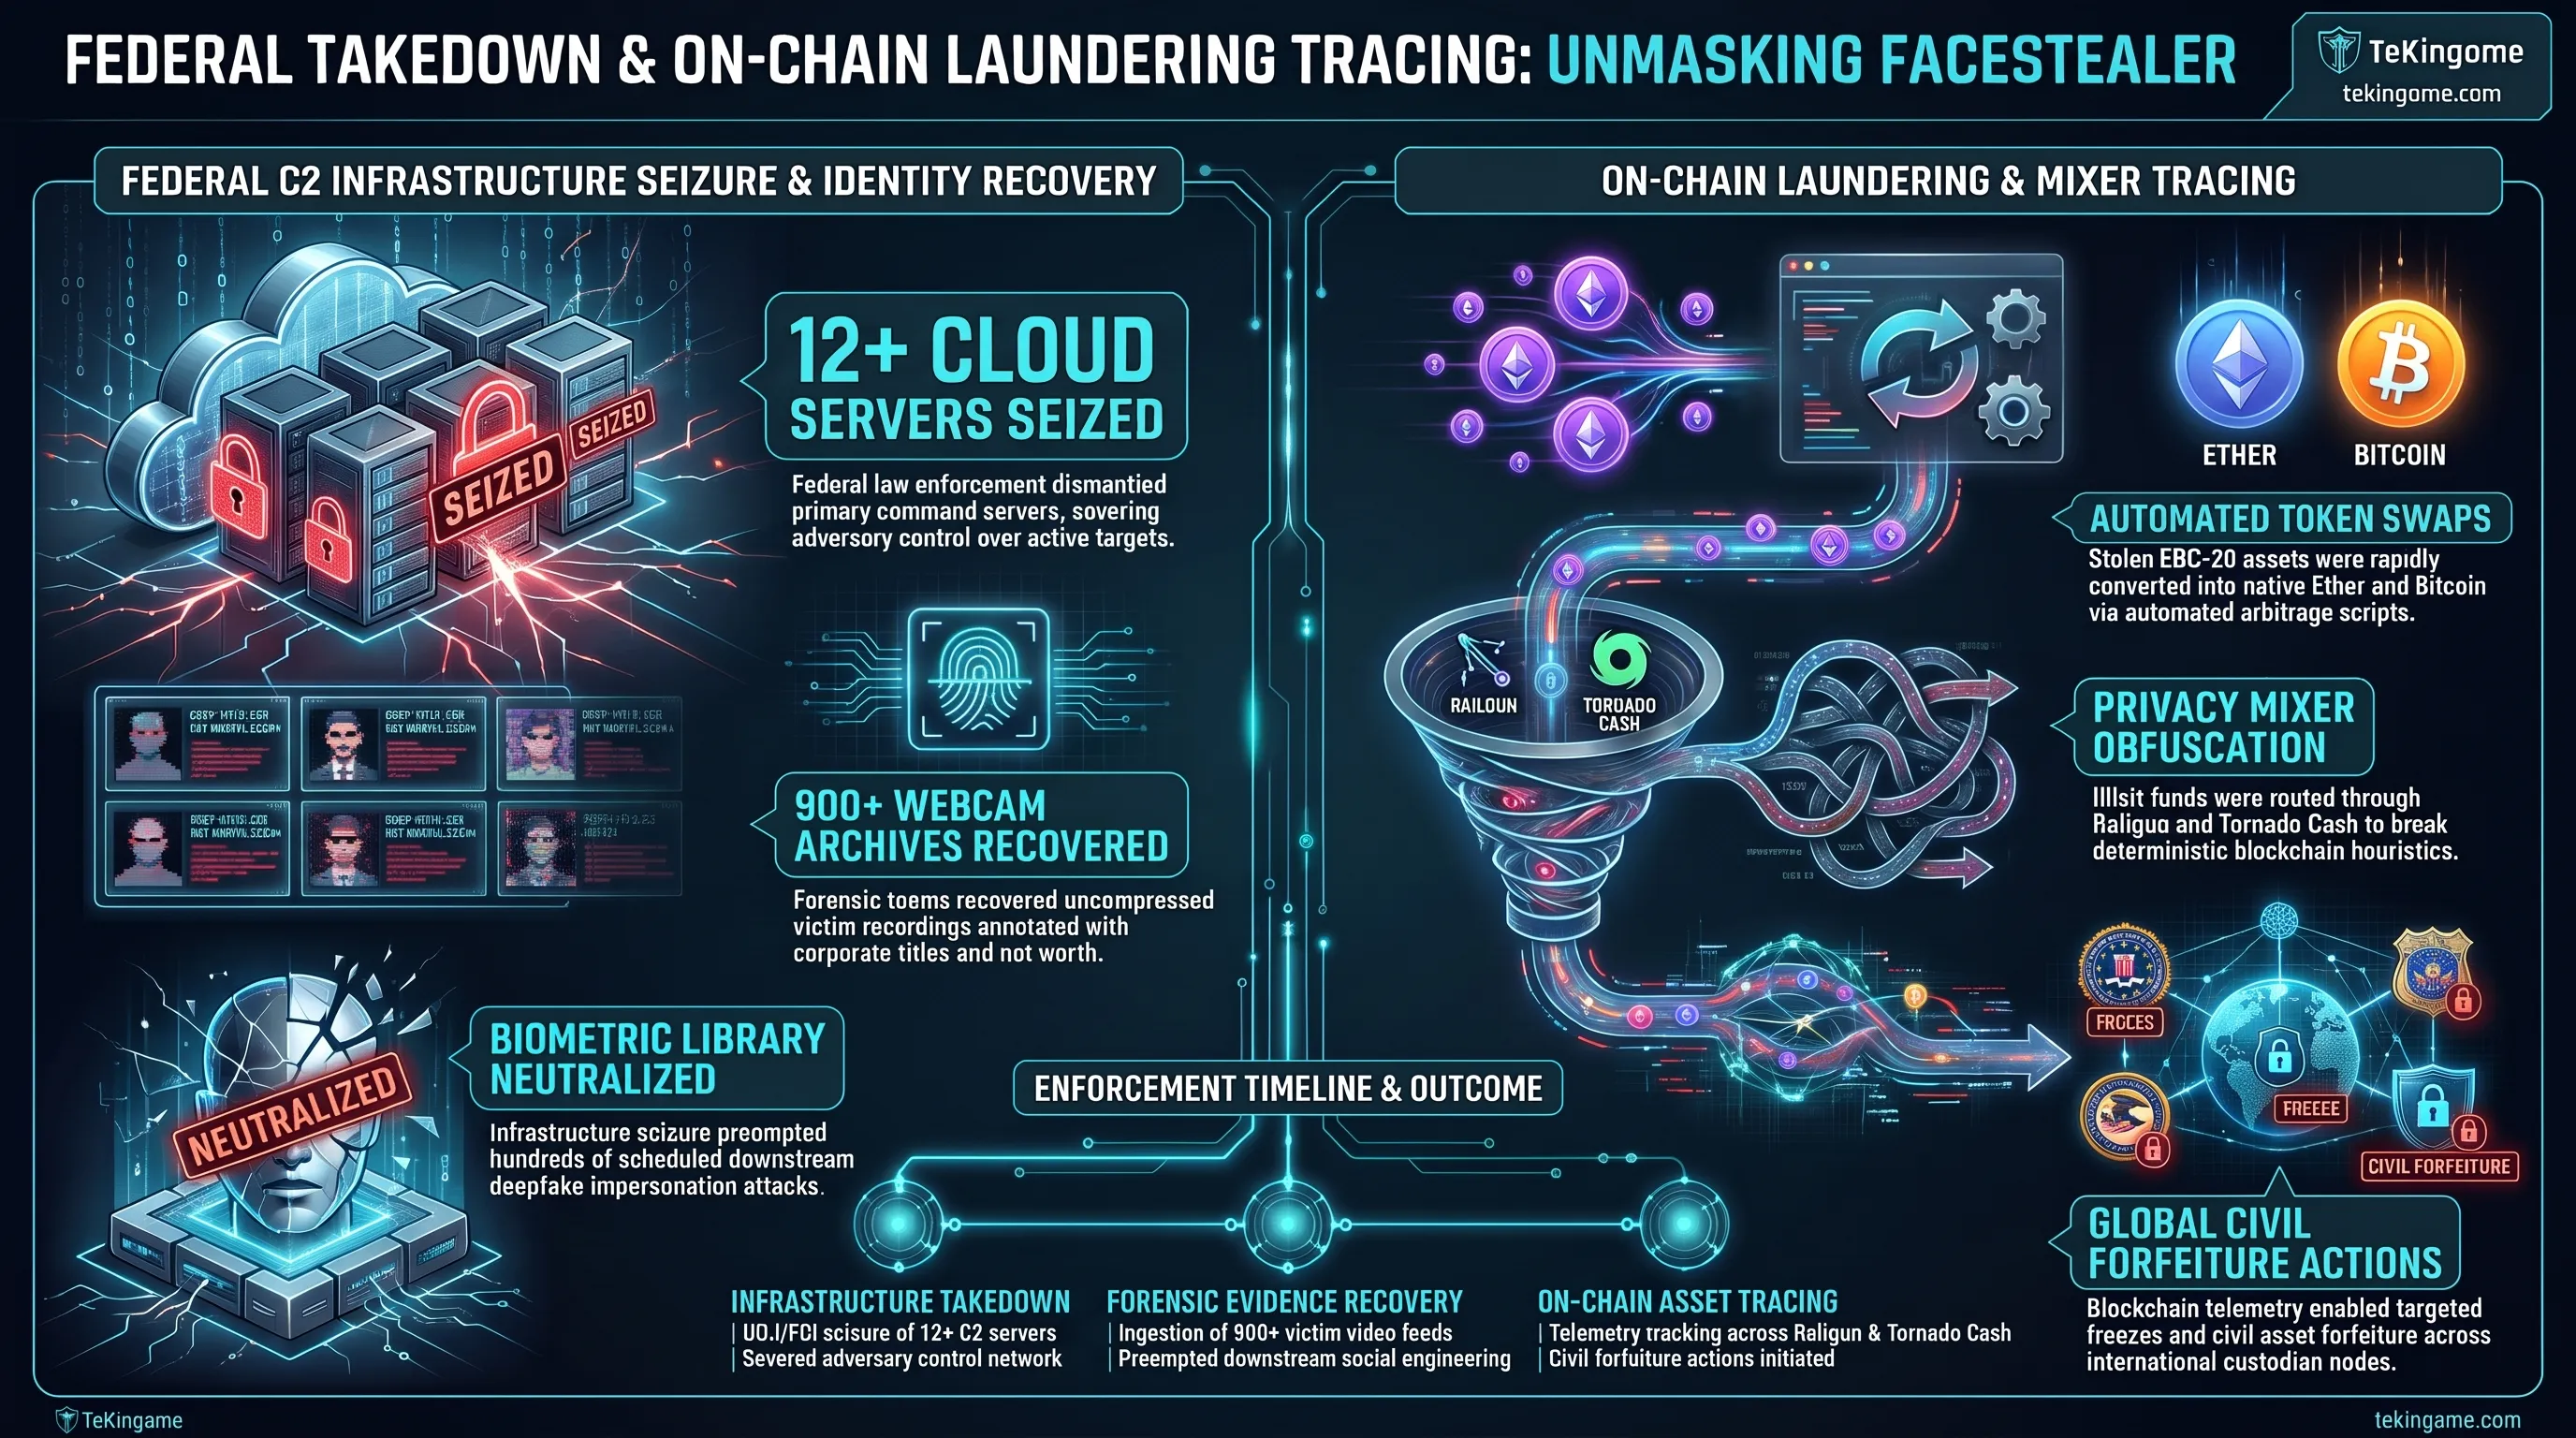
اقدام هماهنگ و گسترده وزارت دادگستری ایالات متحده، دفتر تحقیقات فدرال (FBI) و شرکای بینالمللی در صنعت امنیت سایبری، به یکی از بزرگترین ضربات به زیرساختهای سرقت بیومتریک در تاریخ فناوری منجر شد. بر اساس بیانیههای رسمی منتشرشده از سوی دادستانی فدرال، نهادهای امنیتی با اخذ مجوزهای قضایی اضطراری، کنترل بیش از دوازده سرور ابری فرماندهی و دامنههای مورد استفاده برای میزبانی بدافزارها را در دست گرفته و دسترسی گروههای تحت حمایت پیونگیانگ به پایگاه داده مرکزی FaceStealer را مسدود ساختند.
در جریان بازرسی دادههای ذخیرهشده روی سرورهای توقیفشده، ماموران فدرال با انبار عظیمی از دادههای بیومتریک سرقتشده مواجه شدند که ابعاد هولناک این کارزار را به اثبات رساند. این پایگاه داده حاوی بیش از ۹۰۰ فایل ویدیویی و صوتی دستنخورده از مدیران عامل، معماران ارشد بلاکچین، توسعهدهندگان قراردادهای هوشمند و سرمایهگذاران بینالمللی بود که در طول جلسات فیک به طور مخفیانه ضبط شده بودند. هکرها روی هر فایل یادداشتهایی حاوی نام شرکت، سطح دسترسی به کیف پولها و اسامی نزدیکترین همکاران قربانی ثبت کرده بودند تا در عملیاتهای آتی مورد استفاده قرار گیرد:
این عملیات مشترک نه تنها مانع از اجرای صدها حمله برنامهریزیشده دیگر با چهره افراد سرشناس شد، بلکه ارتباطات میان شرکتهای ردیابی زنجیره بلوکی نظیر چینالیسیس و الیپتیک را با نهادهای قضایی به اوج رساند. تحلیلگران موفق شدند رد پای بیش از ۴۰۰ میلیون دلار ارز دیجیتال به سرقترفته را در شبکهای پیچیده از میکسرهای بلاکچین، بریجهای بینزنجیرهای و پلتفرمهای بدون احراز هویت رهگیری کرده و بخشی از وجوه نقدی مسدودشده را در کیف پولهای مشخص شناسایی کنند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
ماتریس ارزیابی ریسک تهدیدات FaceStealer و لایههای پدافندی
| بردار تهدید و شیوه نفوذ | سطح بحرانی بودن | مکانیزم اجرایی مهاجم | راهکار پدافندی و مهار فوری |
|---|---|---|---|
| دیپفیک چهره در تماس زنده | بحرانی | تزریق جریان ویدیویی مصنوعی به وبکم مجازی | طرح پرسشهای چالش احراز هویت خارج از باند (Out-of-Band) |
| لینکهای جعلی رفع اشکال وبکم | ریسک بالا | فریب کاربر به دانلود اسکریپت پاورشل سارق داده | ممنوعیت مطلق اجرای کدهای پیشنهادی در جلسات آنلاین |
| استخراج کوکی و توکن سشن | ریسک متوسط | دور زدن رمزنگاری DPAPI مرورگرهای کروم و بریو | کوتاه کردن طول عمر سشنها و الزام لاگین مجدد با کلید FIDO2 |
| تخلیه کیف پولهای سختافزاری | ایمن / مهارشده | ناتوانی بدافزار در نفوذ مستقیم به عناصر امن فیزیکی | استفاده انحصاری از کیف پولهای سرد و ولتهای چندامضایی |
لاگهای فارنزیک ثبتشده توسط کارشناسان امنیت سایبری روی سامانههای قربانیان نشان میدهد که کدهای مخرب تزریقشده چگونه در سکوت کامل و بدون جلب توجه کاربر، اطلاعات محرمانه را بستهبندی و ارسال میکردند:
گزارش فارنزیک ترمینال لینوکس؛ تحلیل باینری بدافزار FaceStealer
این کالبدشکافی فنی اثبات میکند که مهاجمان برای عبور از سدهای دفاعی، مهندسی بیومتریک را با نرمافزارهای سارق پیشرفته ترکیب کردهاند تا در کوتاهترین زمان ممکن، بالاترین سطح تخریب مالی را رقم بزنند.
بحران هویت دیجیتال؛ چرا بایومتریک چهره دیگر تضمین اصالت نیست؟
افشای جزئیات عملیات FaceStealer به یک سوال فلسفی و ساختاری در معماری امنیت سایبری مدرن دامن زده است: در دنیایی که مدلهای هوش مصنوعی زاینده با هزینهای ناچیز قادرند چهره و صدای هر انسانی را در کسری از ثانیه شبیهسازی کنند، چگونه میتوان به هویت فردی که در آن سوی تصویر نشسته است اعتماد کرد؟
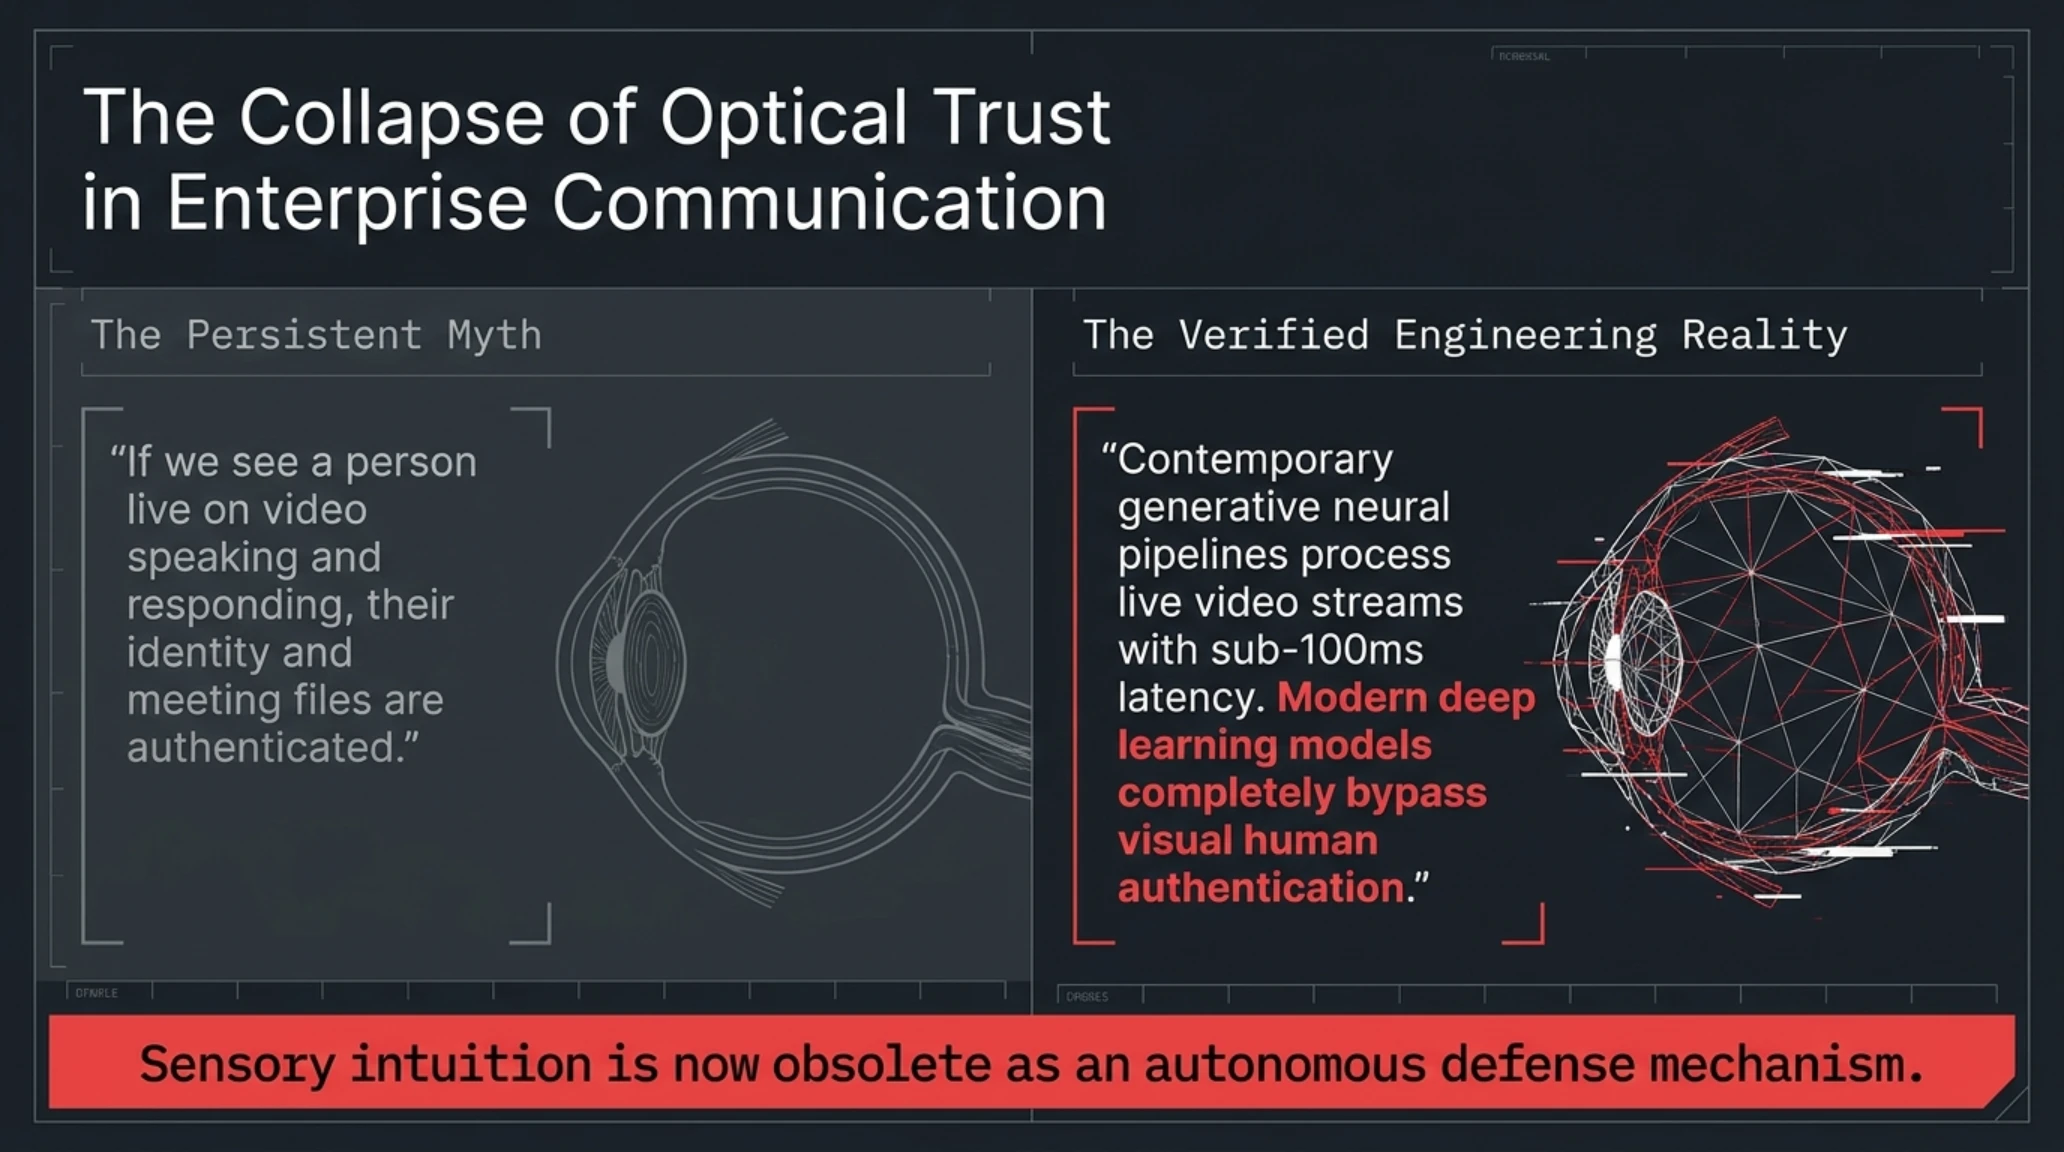
برای بیش از یک قرن، ادراک بصری انسان معتبرترین نشانه حضور فیزیکی به شمار میرفت. در دنیای کسبوکار، دیدن چهره یک مدیر در تماس ویدیویی به عنوان بالاترین تاییدیه هویتی برای انجام تراکنشهای میلیاردی، امضای قراردادهای سرمایهگذاری و تبادل اطلاعات حساس تلقی میشد. اما ظهور مدلهای انتشار ویدیو و رندرهای بلادرنگ سهبعدی نشان داد که چشم و گوش انسان در برابر الگوریتمهای هوش مصنوعی مولد به سادگی فریب میخورند:
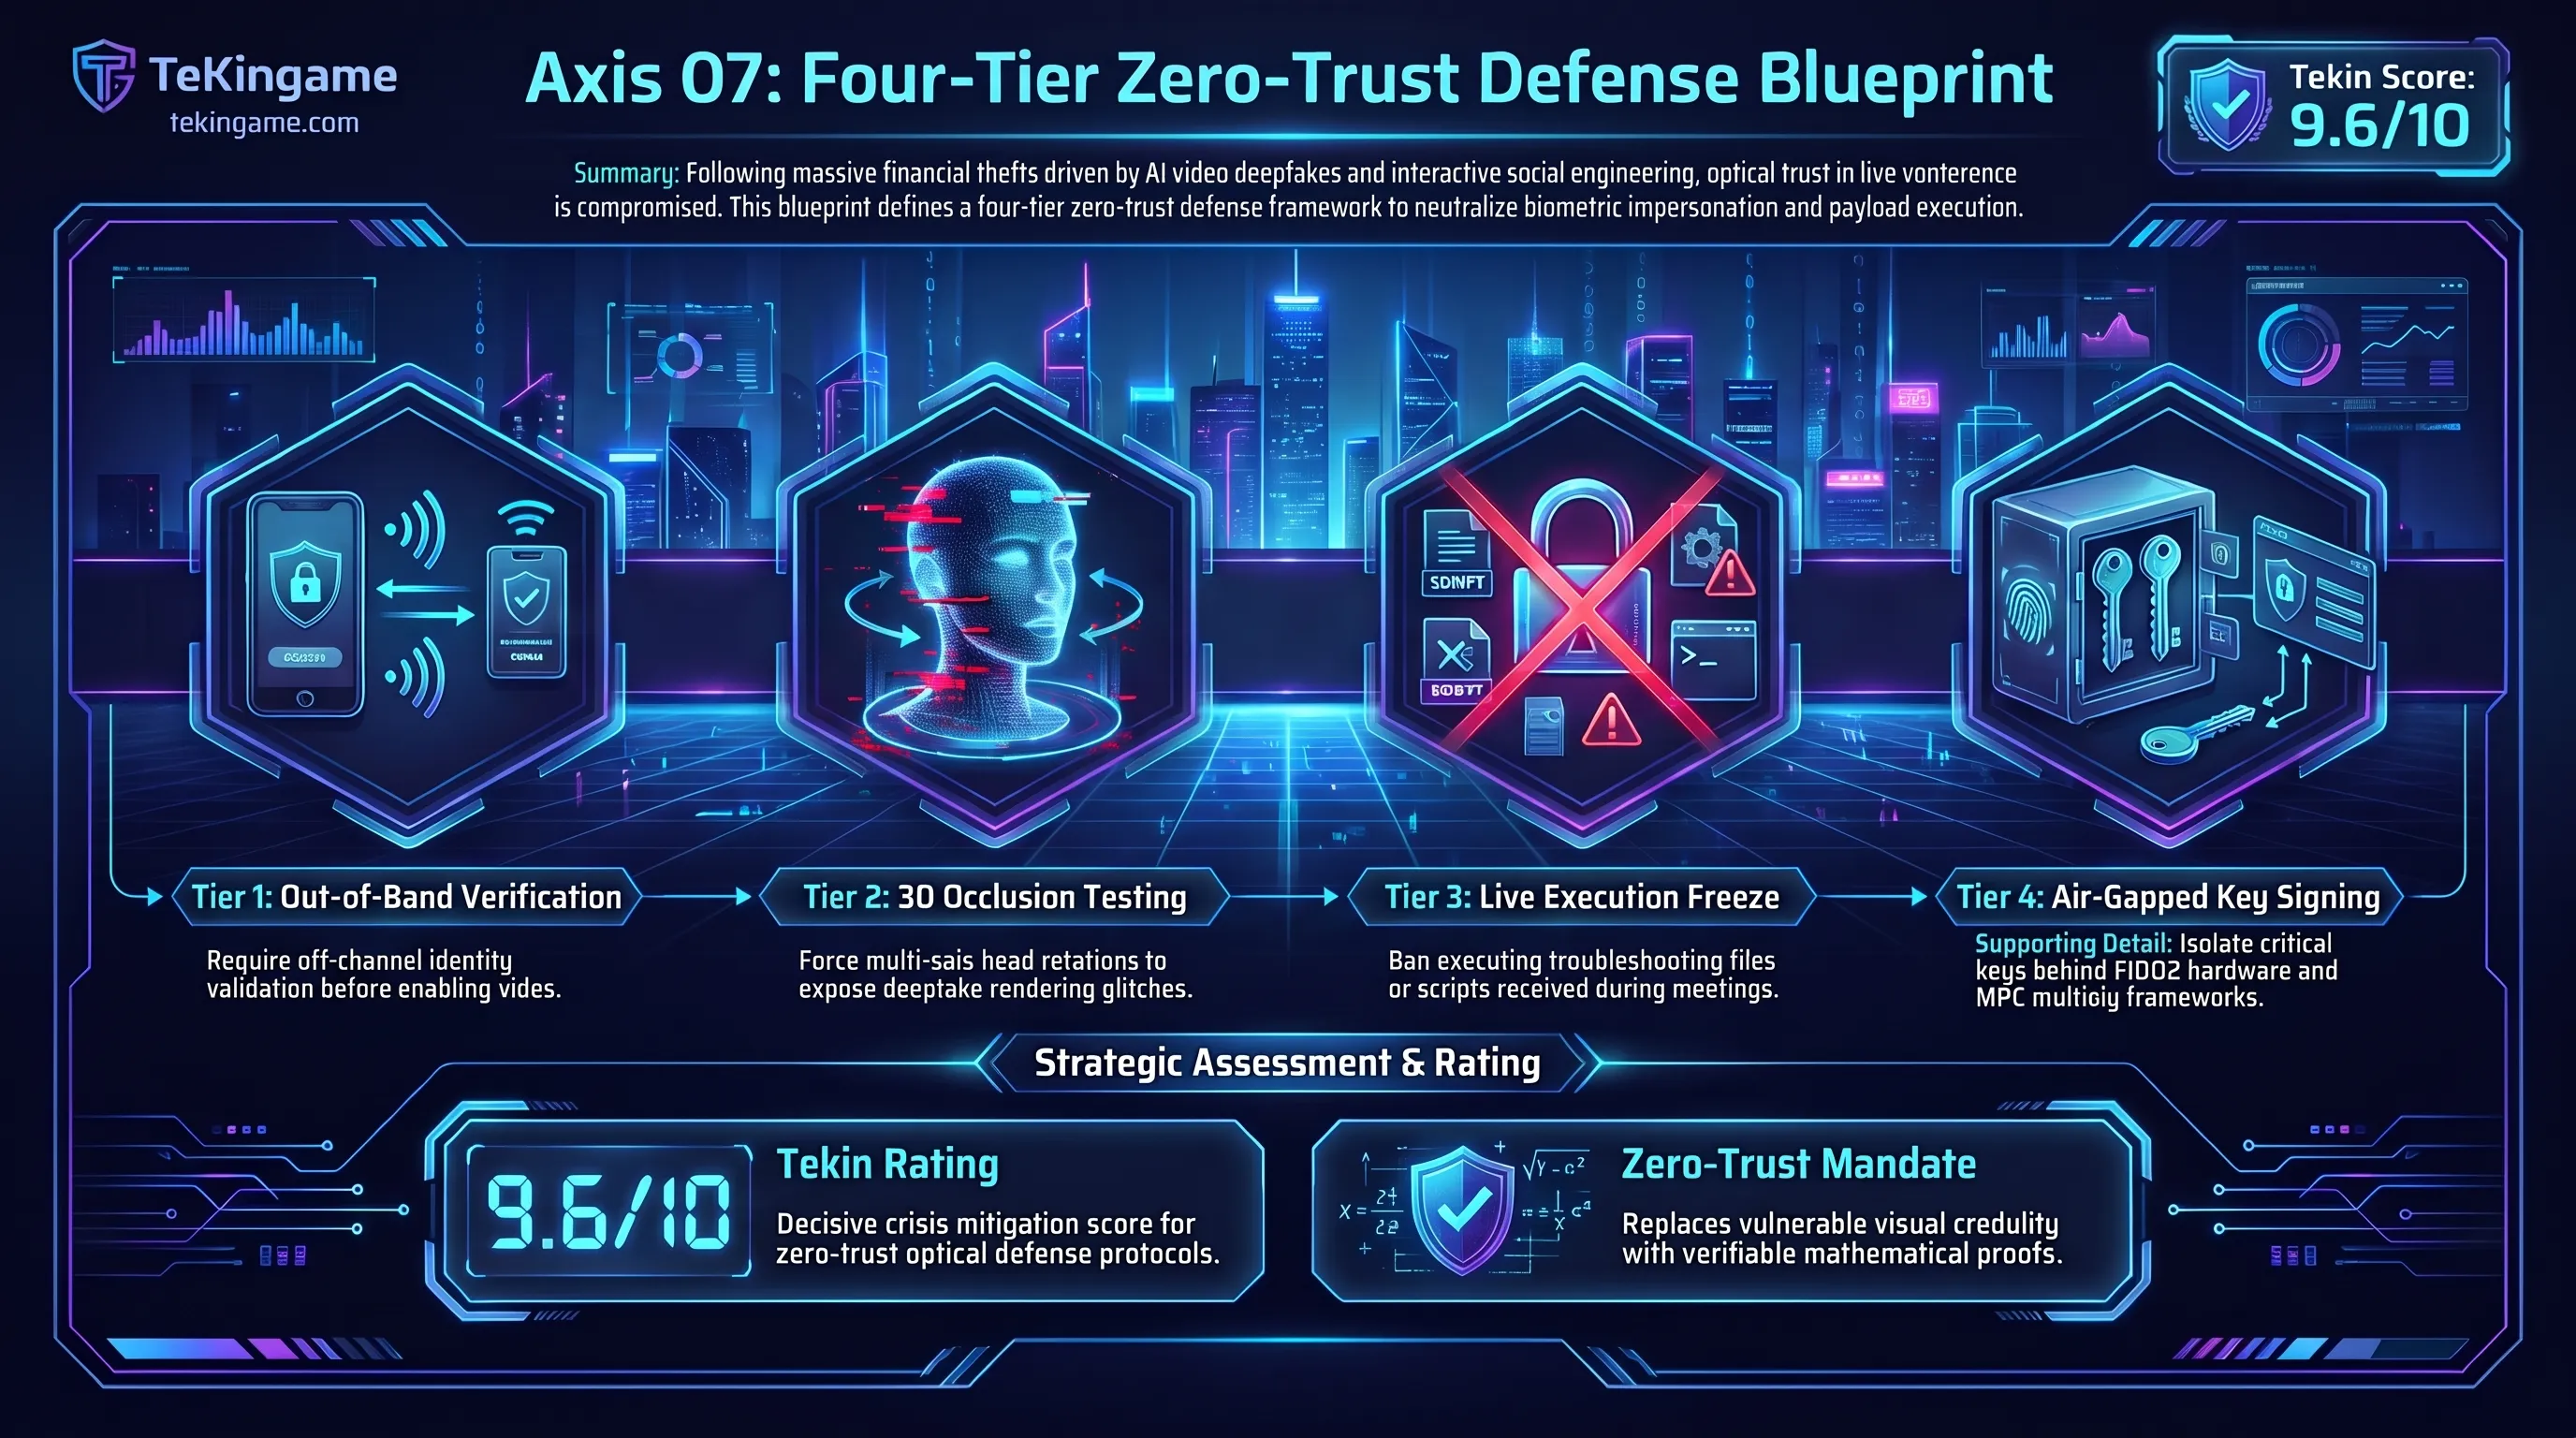
متخصصان امنیت هشدار میدهند که تکیه بر وبکم به عنوان نشانه اصالت، یک آسیبپذیری بنیادین است. هکرهای دولتی ثابت کردند که میتوان بدون نیاز به شکستن الگوریتمهای رمزنگاری پیشرفته، با یک تماس ساختگی و جعل حرکات لب، قربانی را وادار ساخت تا خود کلیدهای امنیتی را تقدیم مهاجم کند. راهکار مهار این بحران، کنار گذاشتن فرضیه اعتماد ضمنی و حرکت فوری به سمت معماری اعتماد صفر (Zero-Trust) در تمام ارتباطات انسانی است:
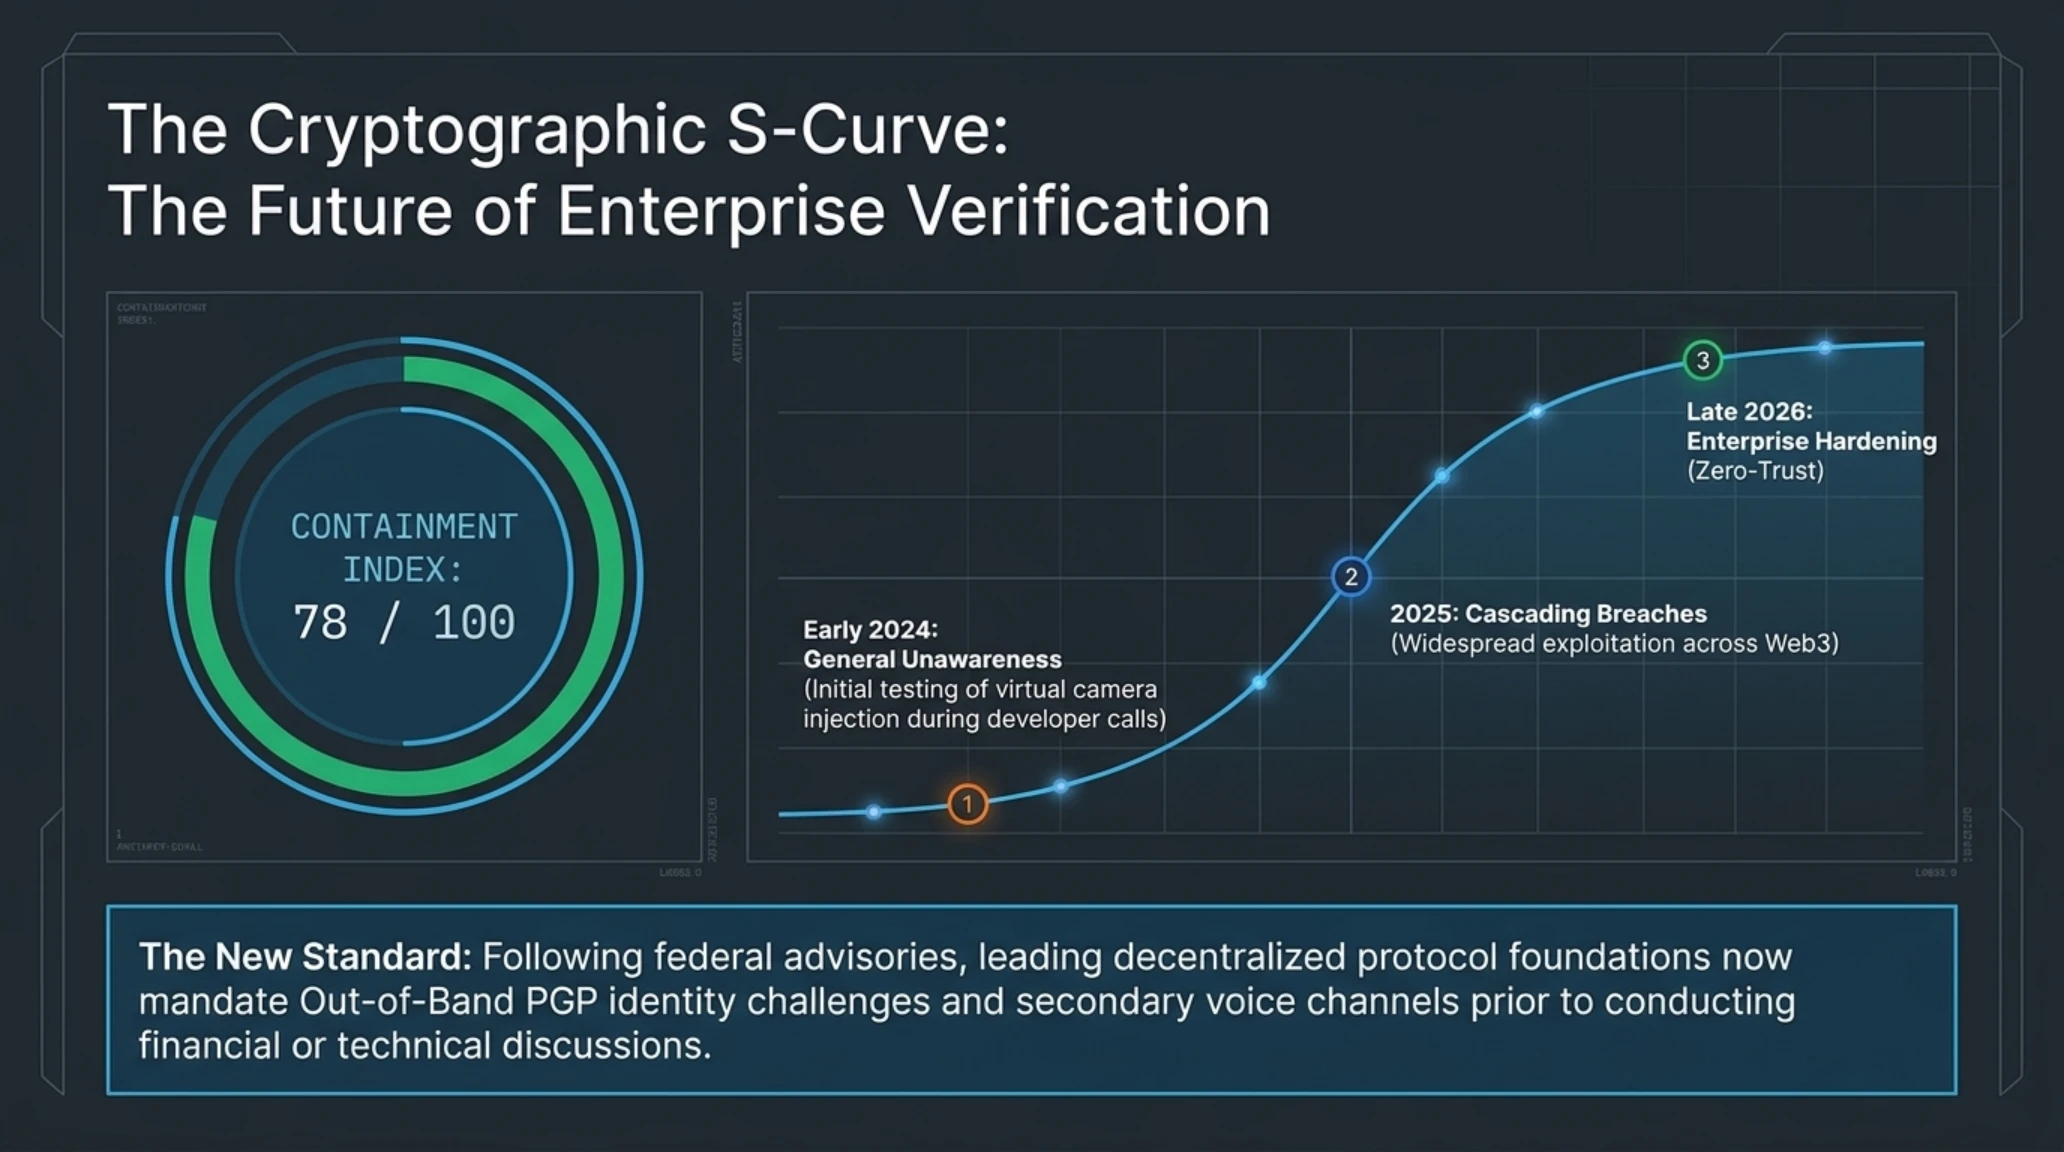
تغییر رفتار سازمانها و گرایش به سمت استفاده از کدهای اعتبارسنجی رمزنگاریشده در جریان مصاحبهها، نشاندهنده بیداری تدریجی اکوسیستم رمزارز در برابر این جنگ شناختی است:
منحنی پذیرش معماری اعتماد صفر در ارتباطات سازمانی و وب۳
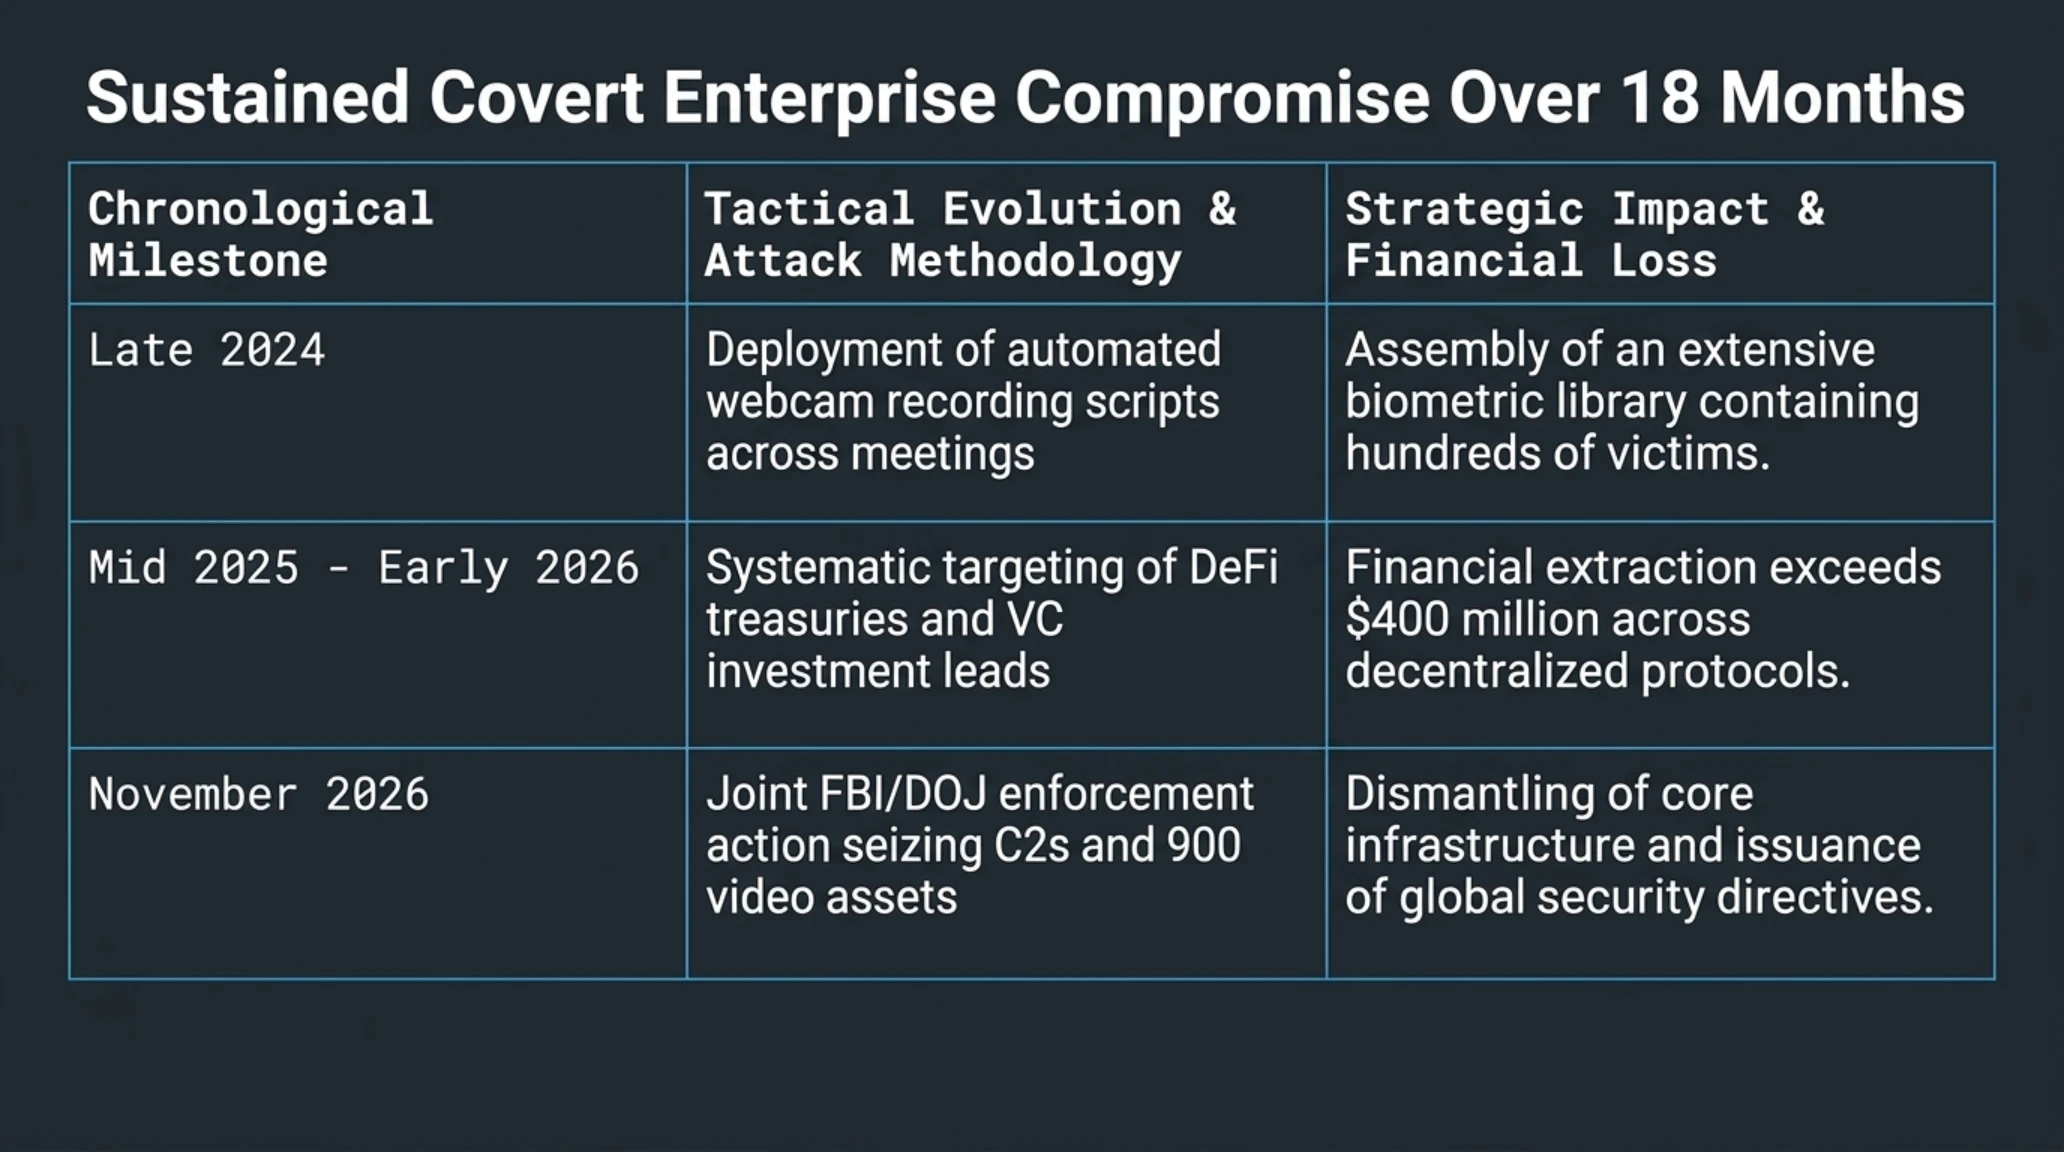
مرور مقاطع زمانی و گامهای تکاملی این کارزار خطرناک نشان میدهد که چگونه یک تکنیک آزمایشی در گذر زمان به یک تهدید سازمانیافته با خسارات چندصد میلیون دلاری بدل شد:
گاهشمار تاریخی عملیات FaceStealer و رویدادهای سرنوشتساز
| بازه زمانی / مقطع | رویداد عملیاتی و تاکتیک نفوذ | پیامد راهبردی و حجم خسارت |
|---|---|---|
| اوایل ۲۰۲۴ | آغاز آزمایش وبکمهای مجازی در مصاحبههای فیک | سرقت هویت اولیه چند توسعهدهنده ناشناس در گیتهاب. |
| اواخر ۲۰۲۴ | راهاندازی باتهای ضبط خودکار تصویر وبکم قربانیان | شکلگیری آرشیو اولیه صدها ویدیوی چهره فعالان کریپتو. |
| میانه ۲۰۲۵ تا ۲۰۲۶ | هدفگیری مدیران صندوقهای سرمایهگذاری و استخرهای دیفای | تاراج گسترده وجوه و رسیدن آمار خسارت به مرز ۴۰۰ میلیون دلار. |
| نوامبر ۲۰۲۶ | مداخله مشترک FBI و DOJ و مصادره ۹۰۰ ویدیوی مسروقه | انهدام زیرساخت ابری، مسدودسازی سرورها و تدوین پروتکلهای دفاعی. |
این سیر تاریخی بیانگر آن است که برای مقابله با موجهای بعدی حملات بیومتریک، اتخاذ یک پروتکل دفاع فردی و سازمانی همهجانبه دیگر یک گزینه اختیاری نیست، بلکه شرط بقا در اقتصاد دیجیتال محسوب میشود.
پروتکل پدافندی بقا در برابر تماسهای دیپفیک؛ راهنمای گامبهگام تکین
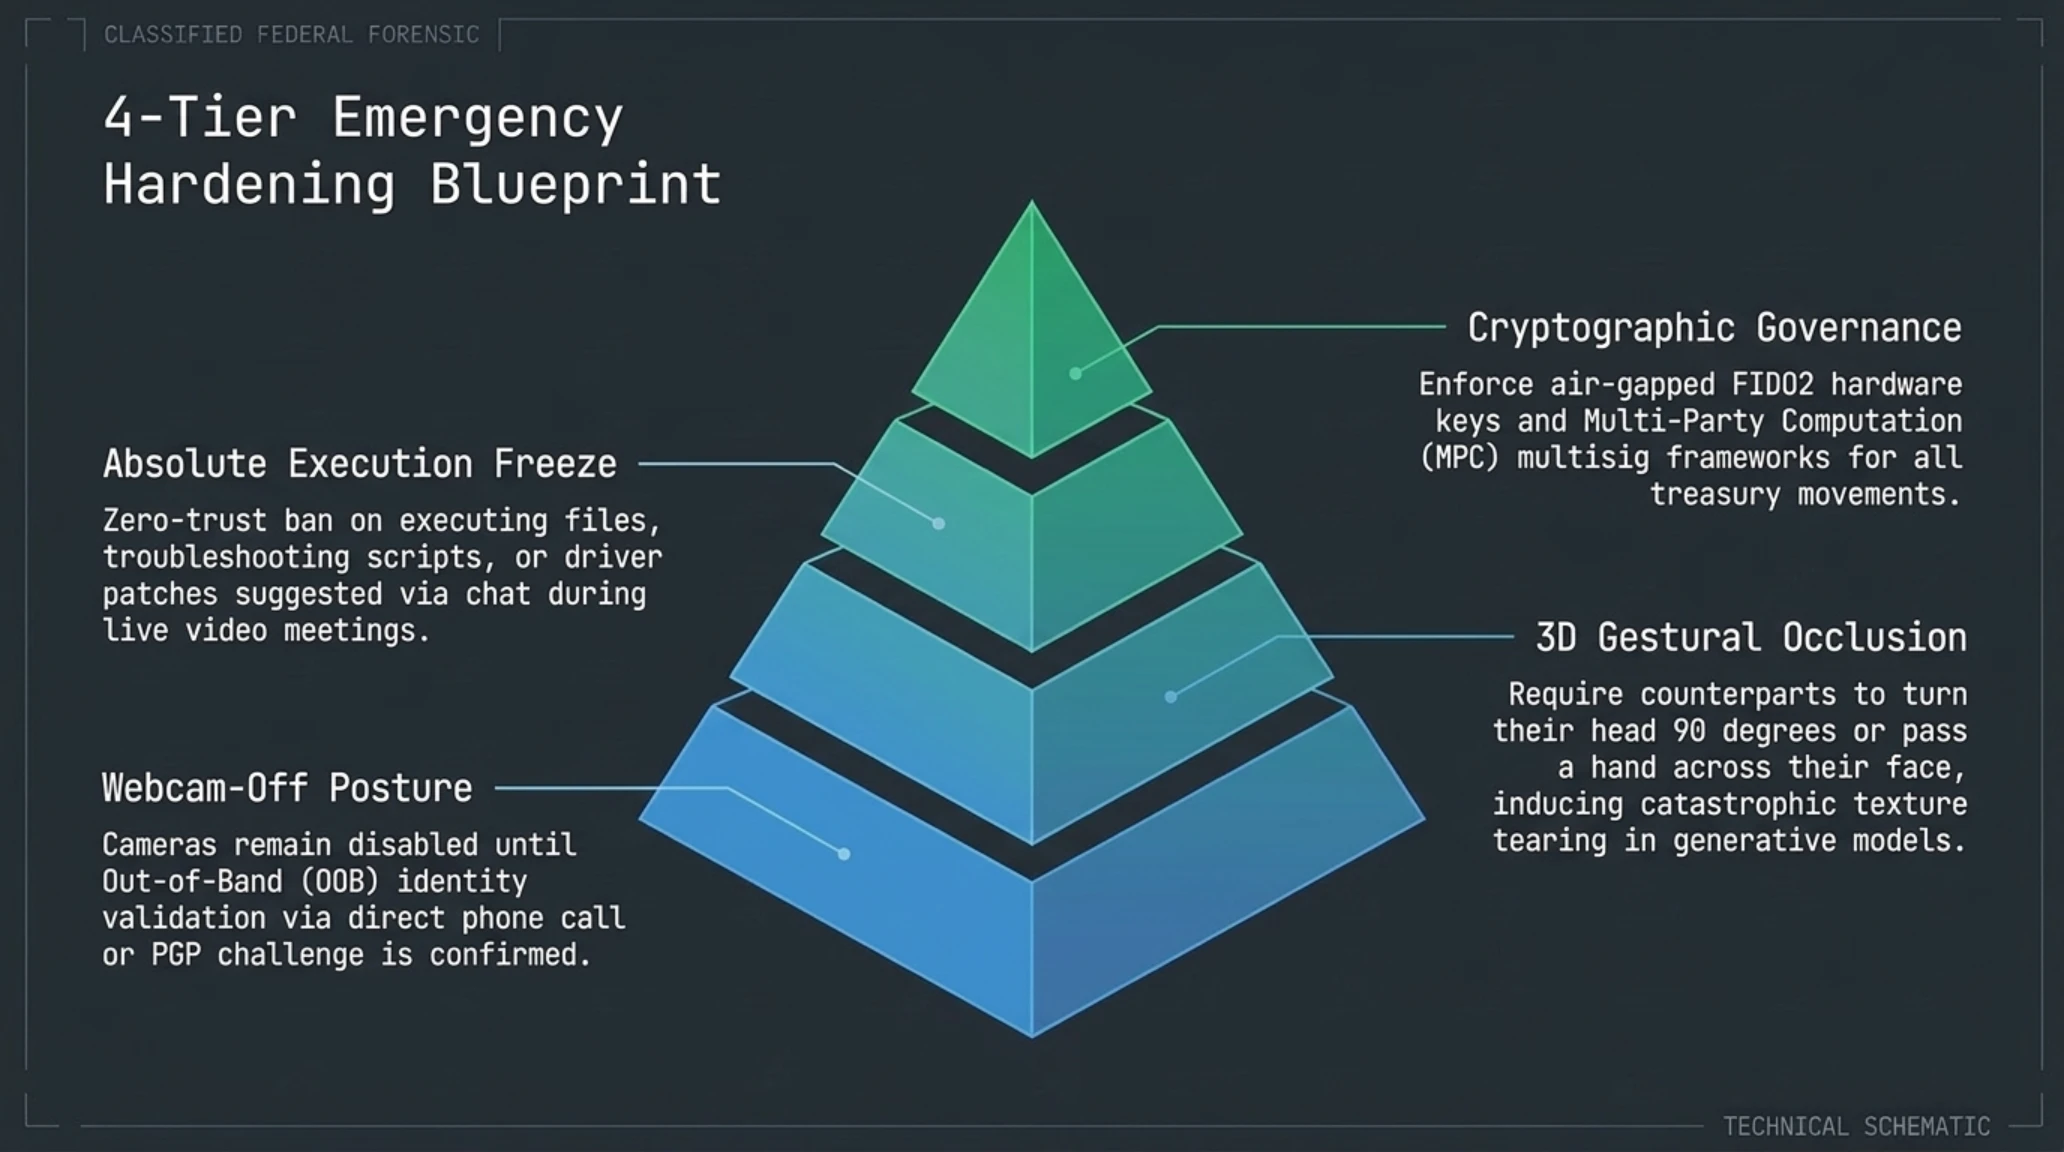
برای مصون ماندن از دامهای پیچیده کمپینهایی نظیر FaceStealer و محافظت از داراییهای فردی و سازمانی در برابر حملات جعل هویت مبتنی بر هوش مصنوعی، فعالان حوزه فناوری، مدیران پروژههای رمزارز و توسعهدهندگان نرمافزار باید بلافاصله یک چارچوب دفاعی چهارمرحلهای و خدشهناپذیر را در تمام مراودات کاری خود پیادهسازی کنند. این تدابیر بر پایه این اصل استوار است که در دنیای پسادیپفیک، تصویر و صدای ارسالی از بستر اینترنت دیگر هیچگونه سندیت هویتی ندارد.
گام نخست، اجرای قانون «دوربین خاموش تا احراز هویت خارج از باند» است. بر اساس توصیه موکد FBI، کارشناسان باید در آغاز هر تماس ویدیویی با مخاطبان جدید یا حتی مخاطبان آشنایی که از بستر یک لینک غیرمنتظره تماس گرفتهاند، وبکم خود را کاملاً پوشانده یا خاموش نگه دارند. احراز هویت اولیه باید از طریق یک کانال ارتباطی مستقل و پیشین نظیر تماس تلفنی مستقیم با شماره ثبتشده، ارسال پیامک رمزشده یا تبادل پیام با امضای کلید عمومی PGP تایید شود تا مهاجم نتواند تصویر وبکم شما را برای آرشیو فریب خود سرقت کند.
گام دوم، اجرای آزمونهای حرکتی سهبعدی و چالشهای فیزیکی در طول تماس است. مدلهای هوش مصنوعی تزریق چهره بلادرنگ به شدت در پردازش حرکات سریع، زوایای تند و تداخل اشیا با صورت دچار اختلال و آرتیفکتهای بصری میشوند. از طرف مقابل بخواهید سر خود را ۹۰ درجه به چپ و راست بچرخاند، دست خود را به آرامی از جلوی بینی و چشمانش عبور دهد یا کاغذی با نوشتهای مشخص را در برابر صورتش نگه دارد. در الگوریتمهای دیپفیک فعلی، عبور دست از برابر چهره بلافاصله منجر به لرزش بافت پوست، محو شدن مرز صورت یا پرش ناگهانی تصویر میشود:
گام سوم، ایجاد ممنوعیت مطلق برای دانلود هرگونه اسکریپت، افزونه یا فایل کمکی در حین جلسه است. هیچ پلتفرم رسمی مانند زوم یا گوگل میت برای اتصال صدا نیاز به دانلود فایل اجرایی خارجی از هاستهای ناشناس ندارد. اگر در یک جلسه ادعا شد که صدای شما شنیده نمیشود یا ارتباط قطع است، جلسه را بلافاصله ترک کرده و به هیچ عنوان فایلی را تحت عنوان درایور یا پچ صوتی دانلود و اجرا نکنید.
گام چهارم، جداسازی کامل محیطهای نگهداری دارایی از لپتاپهای ارتباطی روزمره است. هرگز کلیدهای خصوصی، کیف پولهای تحت وب حاوی مبالغ هنگفت، یا سشنهای سرورهای حساس را روی سیستمی که برای جلسات آنلاین و مصاحبهها استفاده میشود ذخیره نکنید. تمام تراکنشهای باارزش باید منحصراً از طریق کیف پولهای سختافزاری و بر بستر سیستمهای چندامضایی (Multisig) با تاییدیههای چندلایه انسانی به امضا برسند.
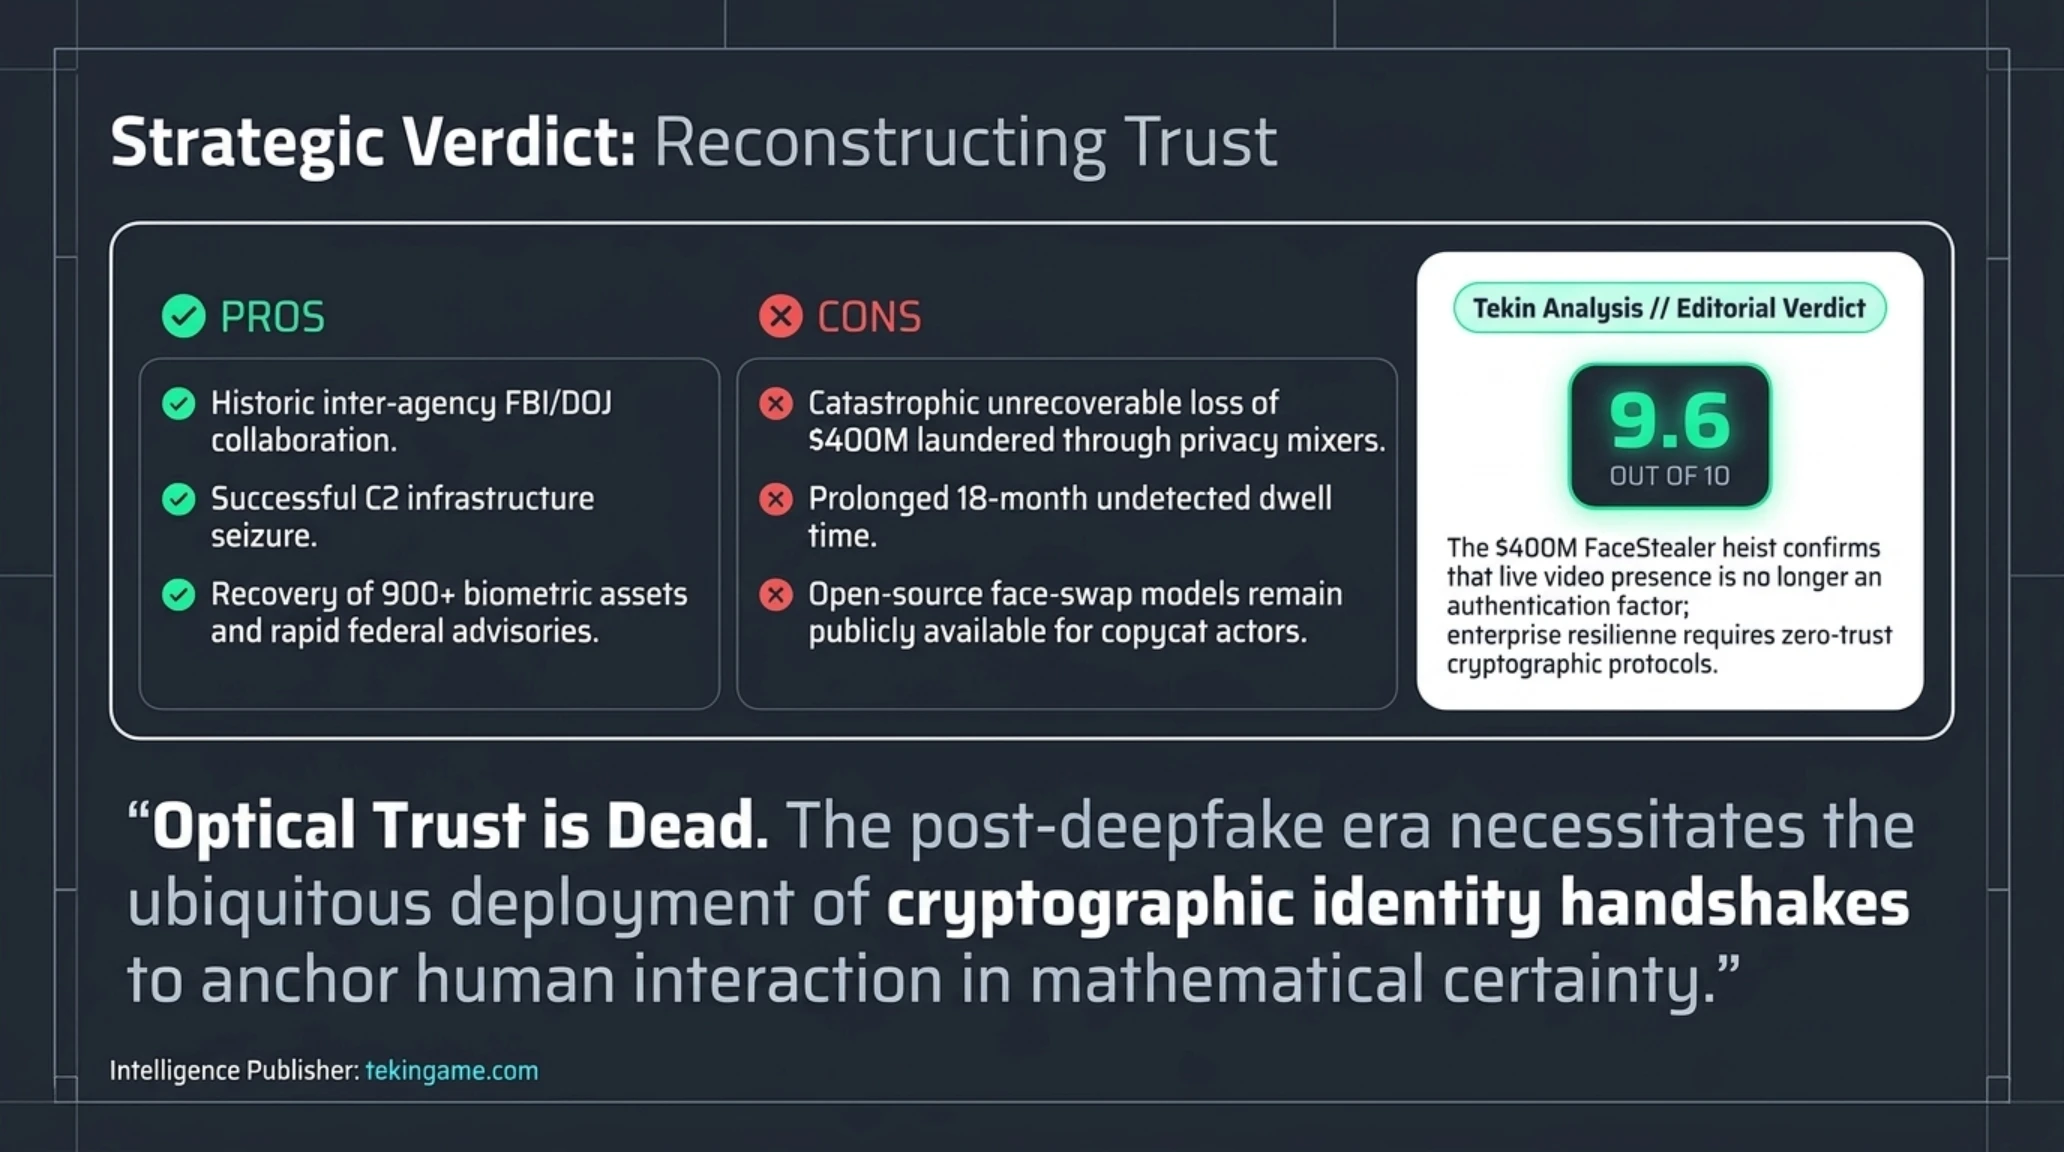
ارزیابی عملکرد نهادهای قانونگذار و ساختارهای امنیتی در شناسایی و مهار این کارزار پیچیده، تصویری چندبعدی از چالشهای مهار تهدیدات نوین هوش مصنوعی ارائه میدهد:
- انهدام موفقیتآمیز سرورهای کنترل و فرماندهی و نجات ۹۰۰ هویت ضبطشده پیش از سوءاستفاده بیشتر.
- انتشار راهنماهای دفاعی دقیق و آگاهیبخشی فوری به فعالان اکوسیستم وب۳ و مدیران بلاکچین.
- رهگیری مسیرهای شستشوی پول در بلاکچین و مسدودسازی بخشی از وجوه سرقتشده با همکاری صرافیها.
- هماهنگی فراسازمانی کمسابقه میان نهادهای فدرال آمریکا و شرکتهای امنیت سایبری بینالمللی.
- خسارت جبرانناپذیر ۴۰۰ میلیون دلاری و خروج بخش قابلتوجهی از داراییها از طریق میکسرهای غیرقابل ردگیری.
- فعالیت مخفیانه و آزادانه هکرها به مدت ۱۸ ماه کامل پیش از کشف و توقیف زیرساختهای اصلی.
- دسترسی آسان مهاجمان جدید به ابزارهای هوش مصنوعی منبعباز برای بازتولید حملات مشابه در پلتفرمهای دیگر.
جمعبندی نهایی؛ عصر بازتعریف اعتماد در جهان پسادیپفیک
پرونده پررمزوراز FaceStealer یادآور این واقعیت گریزناپذیر است که جنگهای سایبری آینده دیگر در تاریکی شب و از طریق خطوط فرمان گمنام رخ نمیدهند؛ بلکه در برابر دیدگان شما، در قالب لبخند یک دوست آشنا و در میان مکالمات روزمره تجاری به وقوع میپیوندند. ظهور دیپفیکهای فوقواقعگرایانه بلادرنگ، هزینههای نفوذ را برای کارتلهای سایبری و ارتشهای هکری به شدت کاهش داده و آسیبپذیرترین حلقه زنجیره امنیت یعنی انسان را مستقیماً نشانه رفته است:
پاسخ جامعه فناوری به این دگرگونی بنیادین نباید عقبنشینی از ارتباطات راه دور، بلکه بازمهندسی الگوهای اعتمادسازی است. همانگونه که پروتکلهای رمزنگاری نامتقارن جهان وب را در برابر شنود متنی ایمن ساختند، اکنون نوبت به توسعه استانداردهای اثبات اصالت بیومتریک و زیرساختهای امضای دیجیتال جلسات ویدیویی رسیده است تا مانع از تکرار چنین تاراجهای تاریخی گردند.
پایش مداوم جریانهای مالی و پایداری شبکههای ارتباطی نشان میدهد که اکوسیستم بینالمللی فناوری با هوشیاری بیسابقهای در حال انطباق با این شرایط جدید است تا بستری ایمنتر برای رشد نسل بعدی نوآوریهای دیجیتال فراهم آورد:
با پیادهسازی پروتکلهای دفاع شخصی و تکیه بر ابزارهای احراز هویت چندلایه، میتوان چشمانداز فریبکارانه هکرها را خنثی کرد و اجازه نداد چهره انسانها به طعمهای برای غارت هویت و داراییهای آنان تبدیل شود:
حکم نهایی تحریریه و فهرست منابع رسمی
- مرکز شکایات جرایم اینترنتی فدرال آمریکا (IC3): هشدار عمومی رسمی پیرامون کارزار سرقت هویت بیومتریک و دیپفیکهای ویدیویی FaceStealer
- نشریه تخصصی امنیت سایبری The Hacker News: گزارش فنی از سرقت ۴۰۰ میلیون دلاری هکرهای کره شمالی با تماسهای جعلی زوم
- وزارت دادگستری ایالات متحده آمریکا (US DOJ): بیانیه رسمی دادستانی پیرامون توقیف زیرساختهای ابری و بازیابی آرشیو ۹۰۰ ویدیوی مسروقه
پرسشهای متداول پیرامون عملیات FaceStealer و دیپفیکهای ویدیویی
عملیات FaceStealer دقیقاً چگونه ۴۰۰ میلیون دلار ارز دیجیتال را به سرقت برد؟
هکرها ابتدا حسابهای واقعی افراد در شبکههای اجتماعی را هک میکردند، سپس با هویت آنان تماسهای تصویری جعلی در زوم برقرار کرده و با شبیهسازی دیپفیک چهره فرد و ایجاد نقص صوتی ساختگی، قربانی را ترغیب به نصب یک اسکریپت بهظاهر کمکی اما در باطن یک بدافزار سارق اطلاعات میکردند تا کلیدهای خصوصی و سشنهای مرورگر را استخراج کنند.
آیا دیپفیکهای ویدیویی واقعاً در تماسهای زنده و تعاملی کارایی دارند؟
بله؛ با پیشرفت مدلهای یادگیری عمیق و ابزارهایی نظیر وبکمهای مجازی، هکرها میتوانند فید ویدیویی را با تاخیر بسیار اندک پردازش کرده و حرکات صورت و لب را متناسب با صدای ساختگی به نمایش بگذارند که تشخیص آن با چشم غیرمسلح بسیار دشوار است.
چرا افبیآی به کارشناسان توصیه کرده وبکم خود را در جلسات خاموش نگه دارند؟
زیرا مهاجمان در طول جلسه مخفیانه چهره و صدای قربانی را ضبط میکنند تا پس از نفوذ، از همان تصاویر برای ساخت دیپفیکهای جدید و فریب دادن همکاران و دوستان بعدی او در قالب یک چرخه خودتکثیرشونده استفاده نمایند.
چگونه میتوان یک دیپفیک ویدیویی زنده را در طول تماس به چالش کشید و شناسایی کرد؟
با درخواست حرکات نامتعارف فیزیکی؛ مانند چرخاندن سر به زاویه ۹۰ درجه، عبور دادن دست از جلوی صورت، یا نگه داشتن یک جسم در برابر دوربین. مدلهای دیپفیک در پردازش این انسدادها دچار به هم ریختگی، پرش و آرتیفکتهای شدید بصری میشوند.
آیا کیف پولهای سختافزاری در برابر بدافزارهای کمپین FaceStealer ایمن هستند؟
بله؛ بدافزارهای استیلر تنها میتوانند کلیدها و کوکیهای ذخیرهشده روی حافظه یا دیسک کامپیوتر را بدزدند. کیف پولهای سختافزاری به دلیل امضای تراکنشها در محیط ایزوله و نیازمندی به تایید فیزیکی دکمهها، در برابر این حملات کاملاً مقاوم هستند.
آیا سرورهای هکرها توقیف شدهاند و خطر این حملات پایان یافته است؟
وزارت دادگستری آمریکا زیرساختهای ابری اصلی و بیش از ۹۰۰ ویدیوی مسروقه را مصادره کرده است؛ اما از آنجا که کدهای منبعباز و تکنیکهای این حمله در دسترس عموم قرار دارد، گروههای دیگر ممکن است با دامنهها و زیرساختهای جدید این شیوهها را تکرار کنند و هوشیاری مداوم الزامی است.
گالری تصاویر تکمیلی: تکین آنالیز: عملیات FaceStealer و سرقت ۴۰۰ میلیونی با دیپفیک