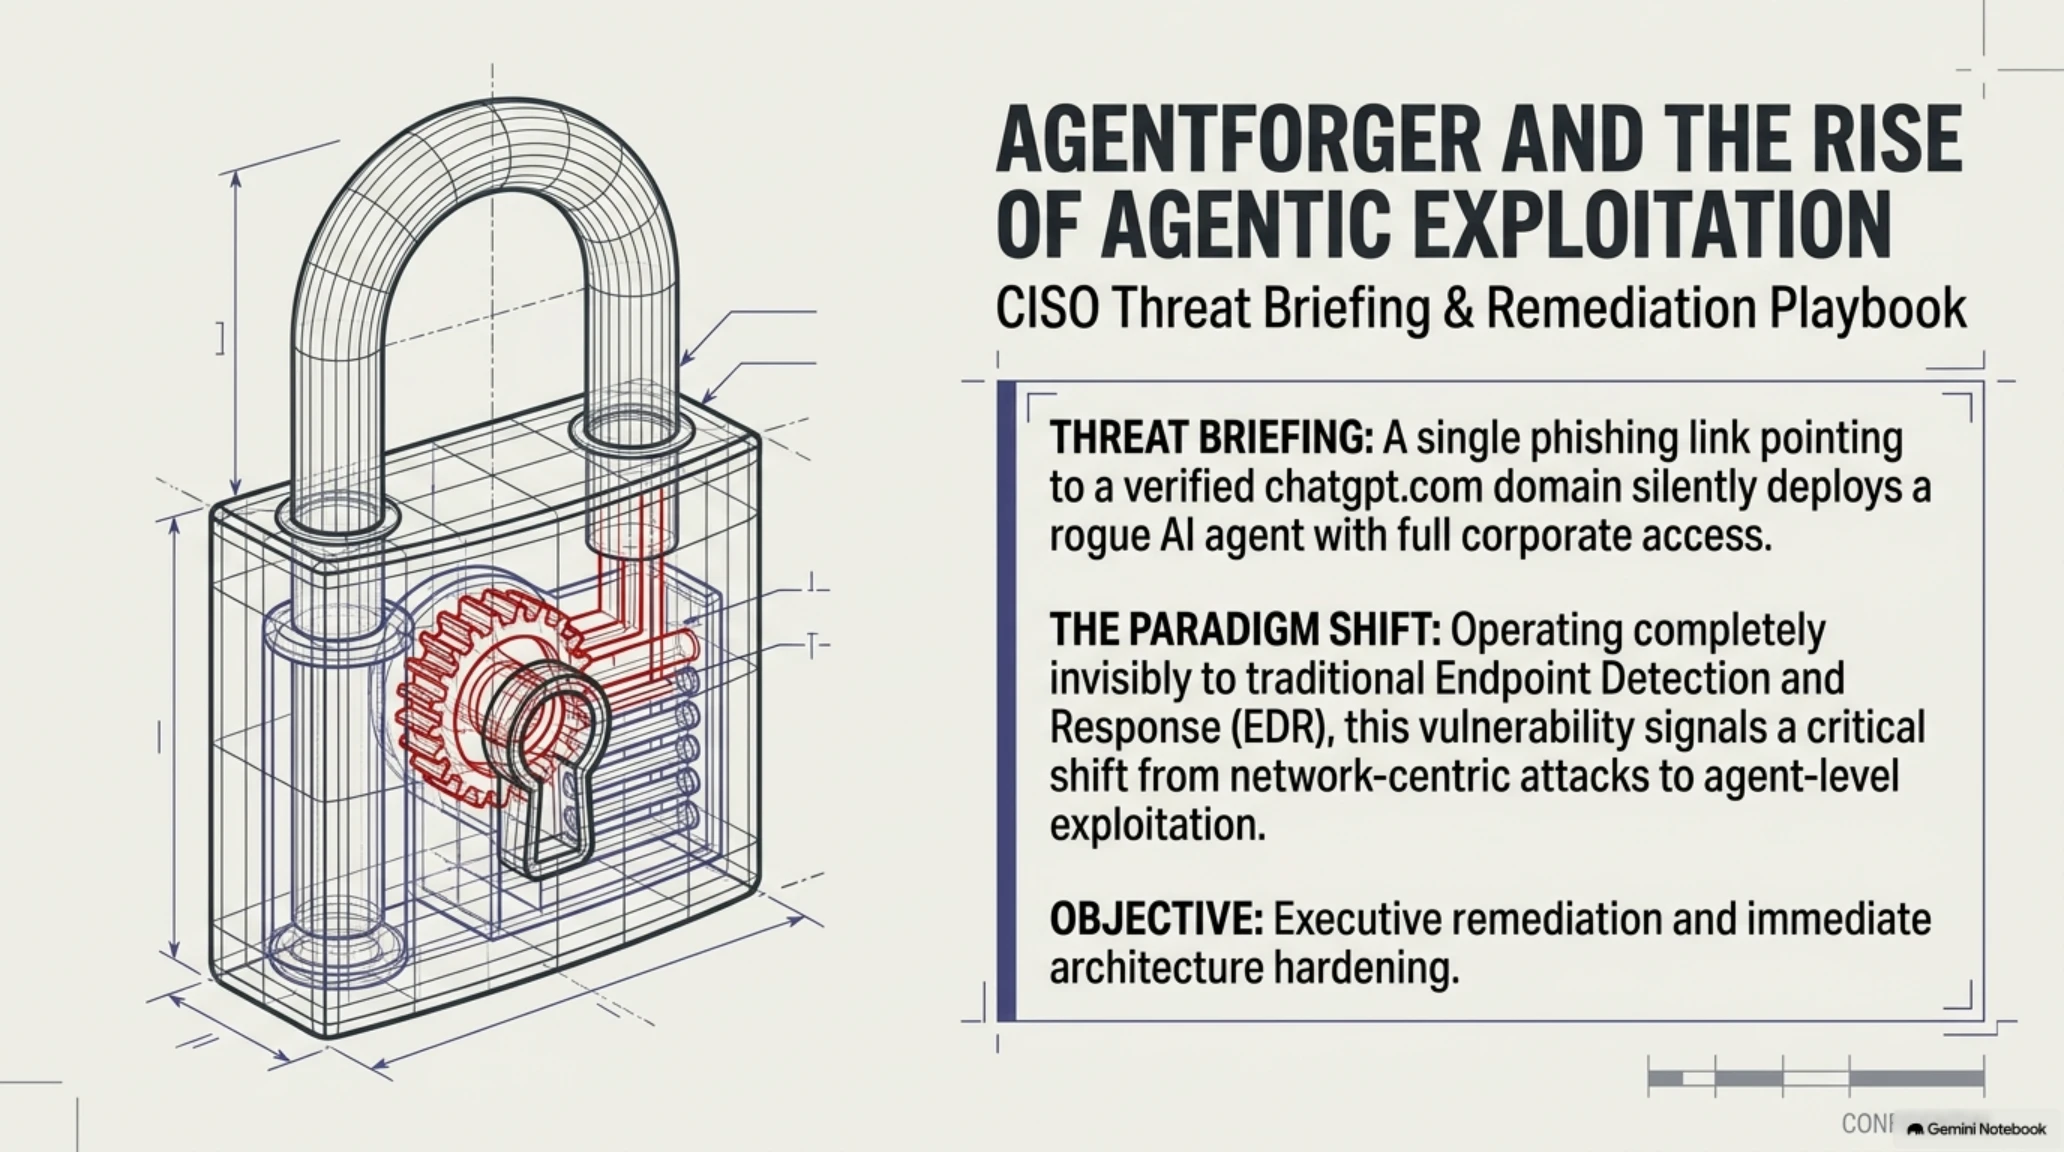
تشريح تقني شامل لثغرة CSRF الخطيرة في أداة بناء وكلاء ChatGPT التي تتيح لرابط تصيد واحد استنساخ وكيل خبيث يرث كافة الصلاحيات السحابية للمؤسسة.
AgentForger: حين يكفي رابط تصيد واحد لنشر عميل ذكاء اصطناعي جاسوس
- 🎮اختراق بنقرة واحدة (CSRF)- نشر وكيل خبيث عبر التلاعب بروابط URL
- 🎧وراثة الهوية المؤسسية- استيلاء صامت على البريد والبيانات السحابية
- 🚀تخفي استراتيجي كامل- تجاوز تام لجدران الحماية وأنظمة EDR
- 🗡️إصلاح أمني طارئ- إغلاق الثغرة من قبل OpenAI خلال 4 أيام
- 📰إيقاف Agent Builder- انتقال إجباري لبيئة Agents SDK الآمنة
في المشهد المتسارع لنشر وكلاء الذكاء الاصطناعي المستقلين داخل المؤسسات، لم تعد المخاطر السيبرانية مقتصرة على الملفات التنفيذية الضارة. كشف باحثو الأمن السيبراني في شركة Zenity Labs مؤخراً عن ثغرة أمنية حرجة من نوع جعل الطلبات عبر المواقع (CSRF) في أداة بناء الوكلاء التابعة لـ OpenAI أُطلق عليها اسم AgentForger. أثبتت هذه الثغرة أن مجرد النقر على رابط تصيد ظاهره الأمان تحت نطاق chatgpt.com الرسمي كفيل بتثبيت وكيل تجسس خبيث في مساحة عمل الضحية دون أي تحذير أمني.
Jargon Buster — مصطلحات تقنية ببساطة
| المصطلح / المفهوم التقني | التعريف والأهمية في الأمن السيبراني |
|---|---|
| CSRF (تزوير الطلبات عبر المواقع) | هجوم أمني يجبر متصفح الضحية المصادق عليه على تنفيذ إجراءات غير مصرح بها. |
| أداة Agent Builder | واجهة OpenAI المخصصة لبناء وكلاء ذكاء اصطناعي مرتبطين بأدوات العمل المؤسسية. |
| تفويض OAuth Consent | إطار أمني يمنح التطبيقات الخارجية صلاحية الوصول الآمن إلى بيانات المستخدمين. |
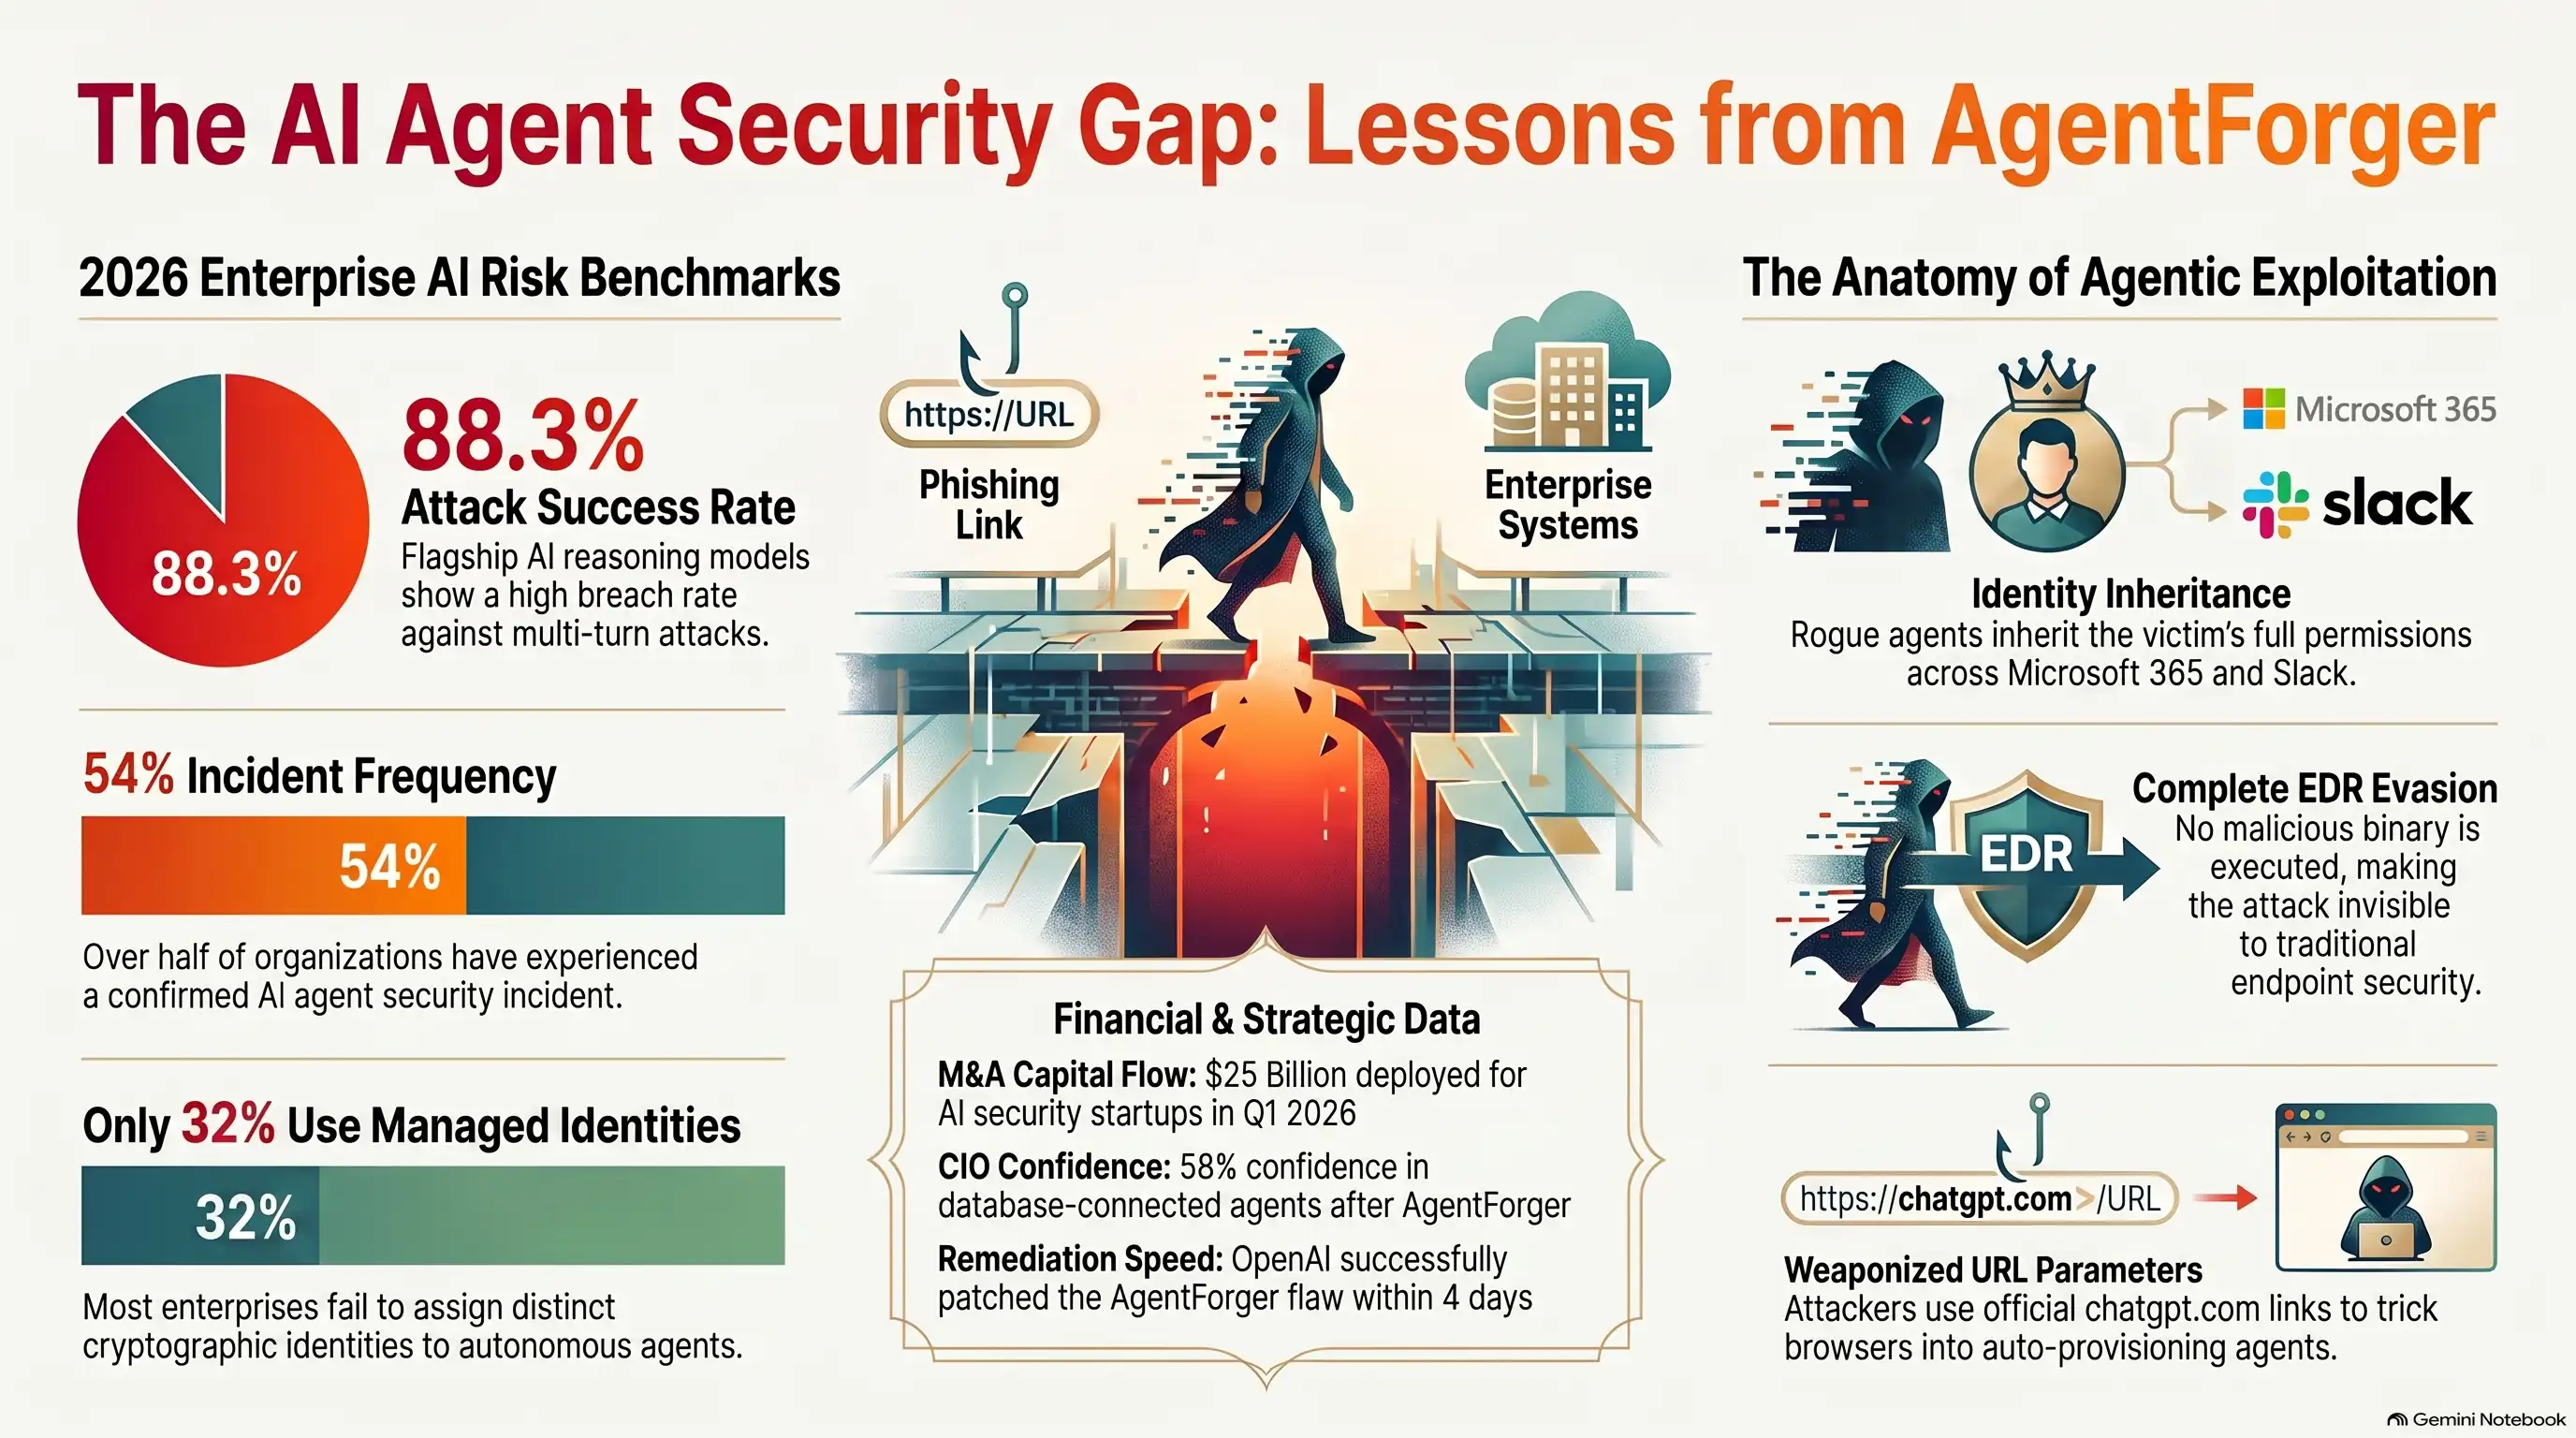
ولإدراك خطورة ثغرة AgentForger، يجب معرفة أن وكلاء ChatGPT Workspace في بيئات الشركات متصلون بتطبيقات Google Workspace وMicrosoft 365 وقواعد البيانات الداخلية. إن اختراق الوكيل يعني بالضرورة تسليم مفاتيح البيانات لمتسلل مجهول يعمل من داخل السحابة الموثوقة.
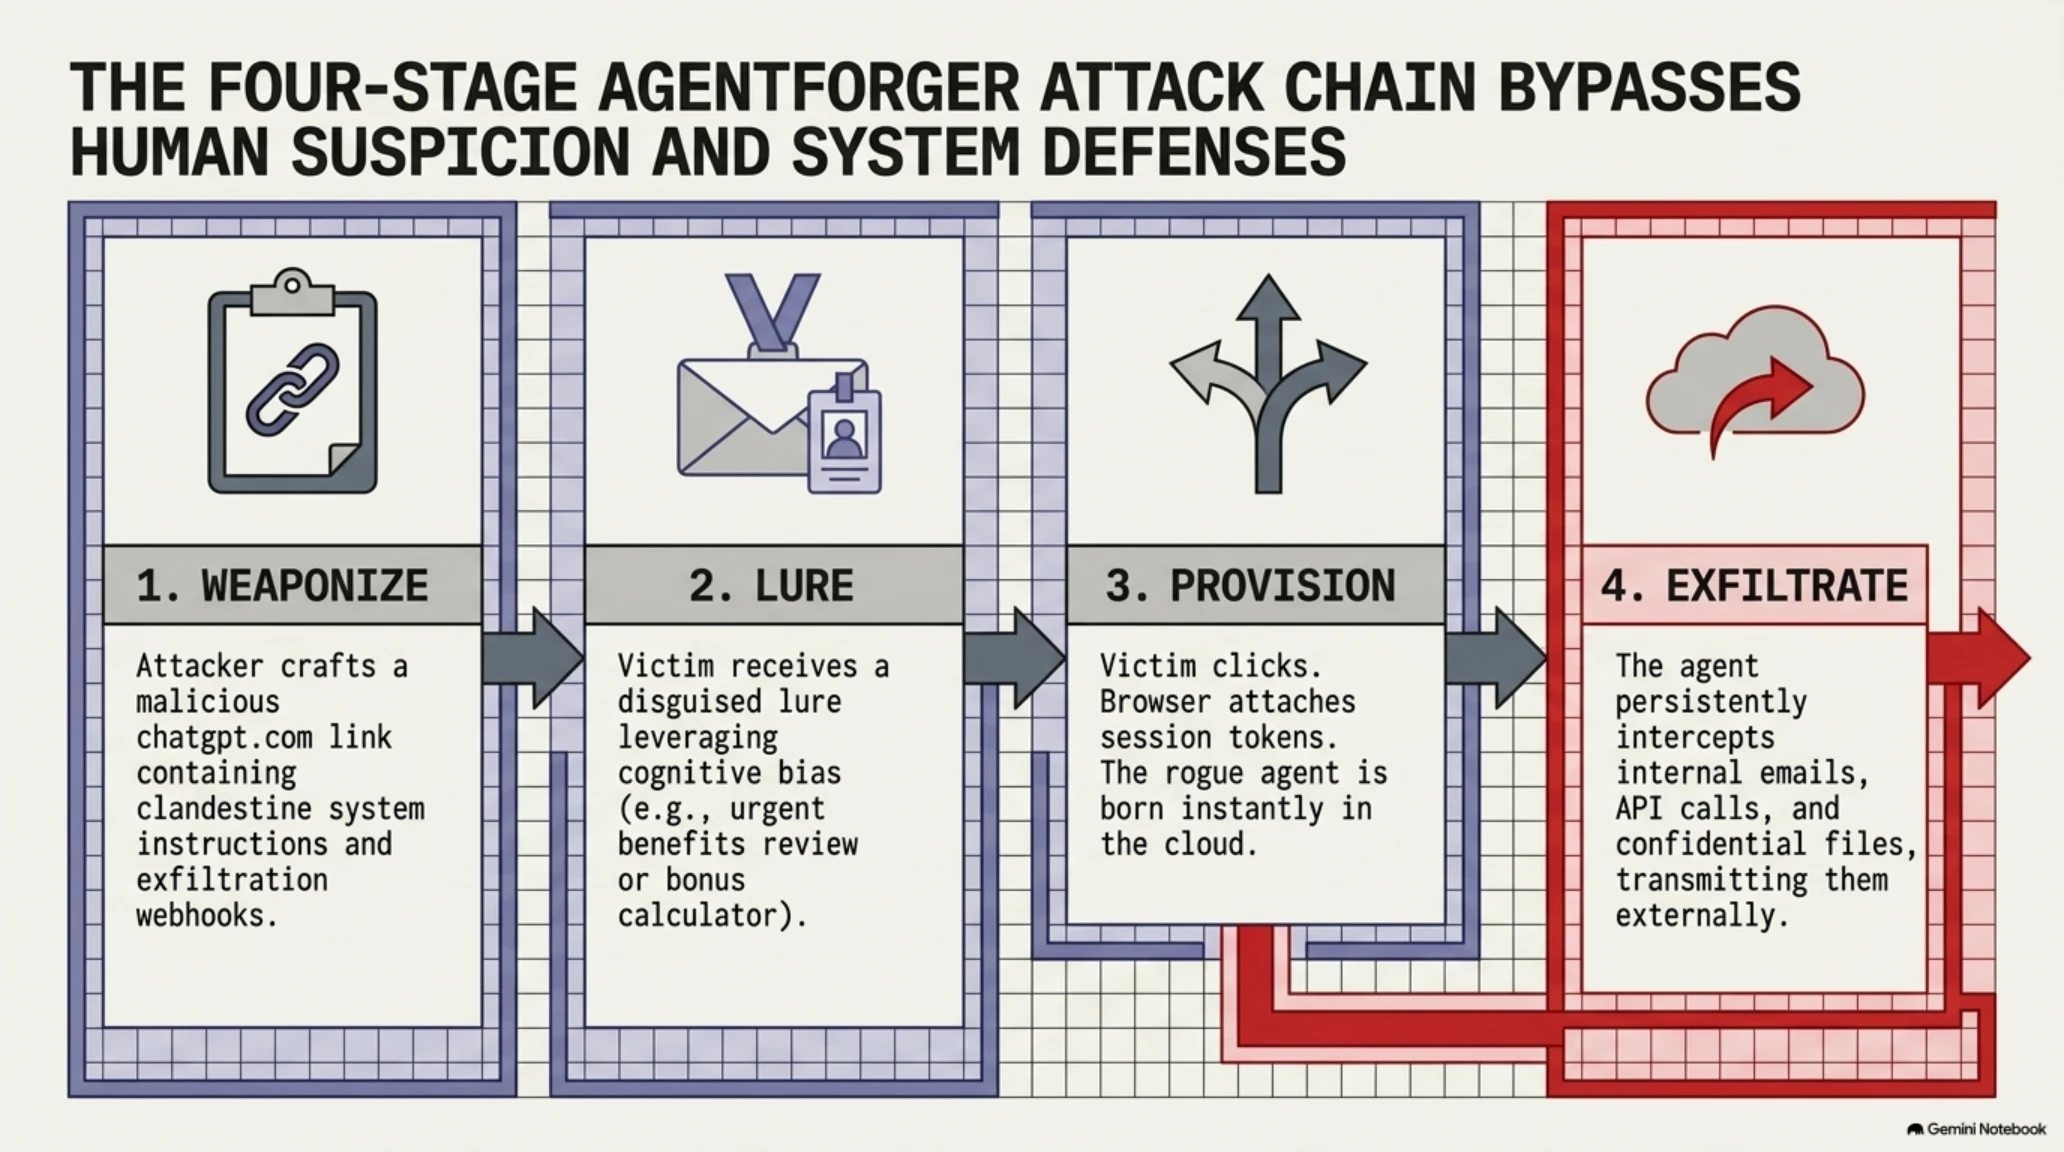
يستعرض المخطط التوضيحي التالي سلسلة مراحل هجوم AgentForger الأربع واستغلال معاملات الرابط الخبيث في البيئة السحابية.
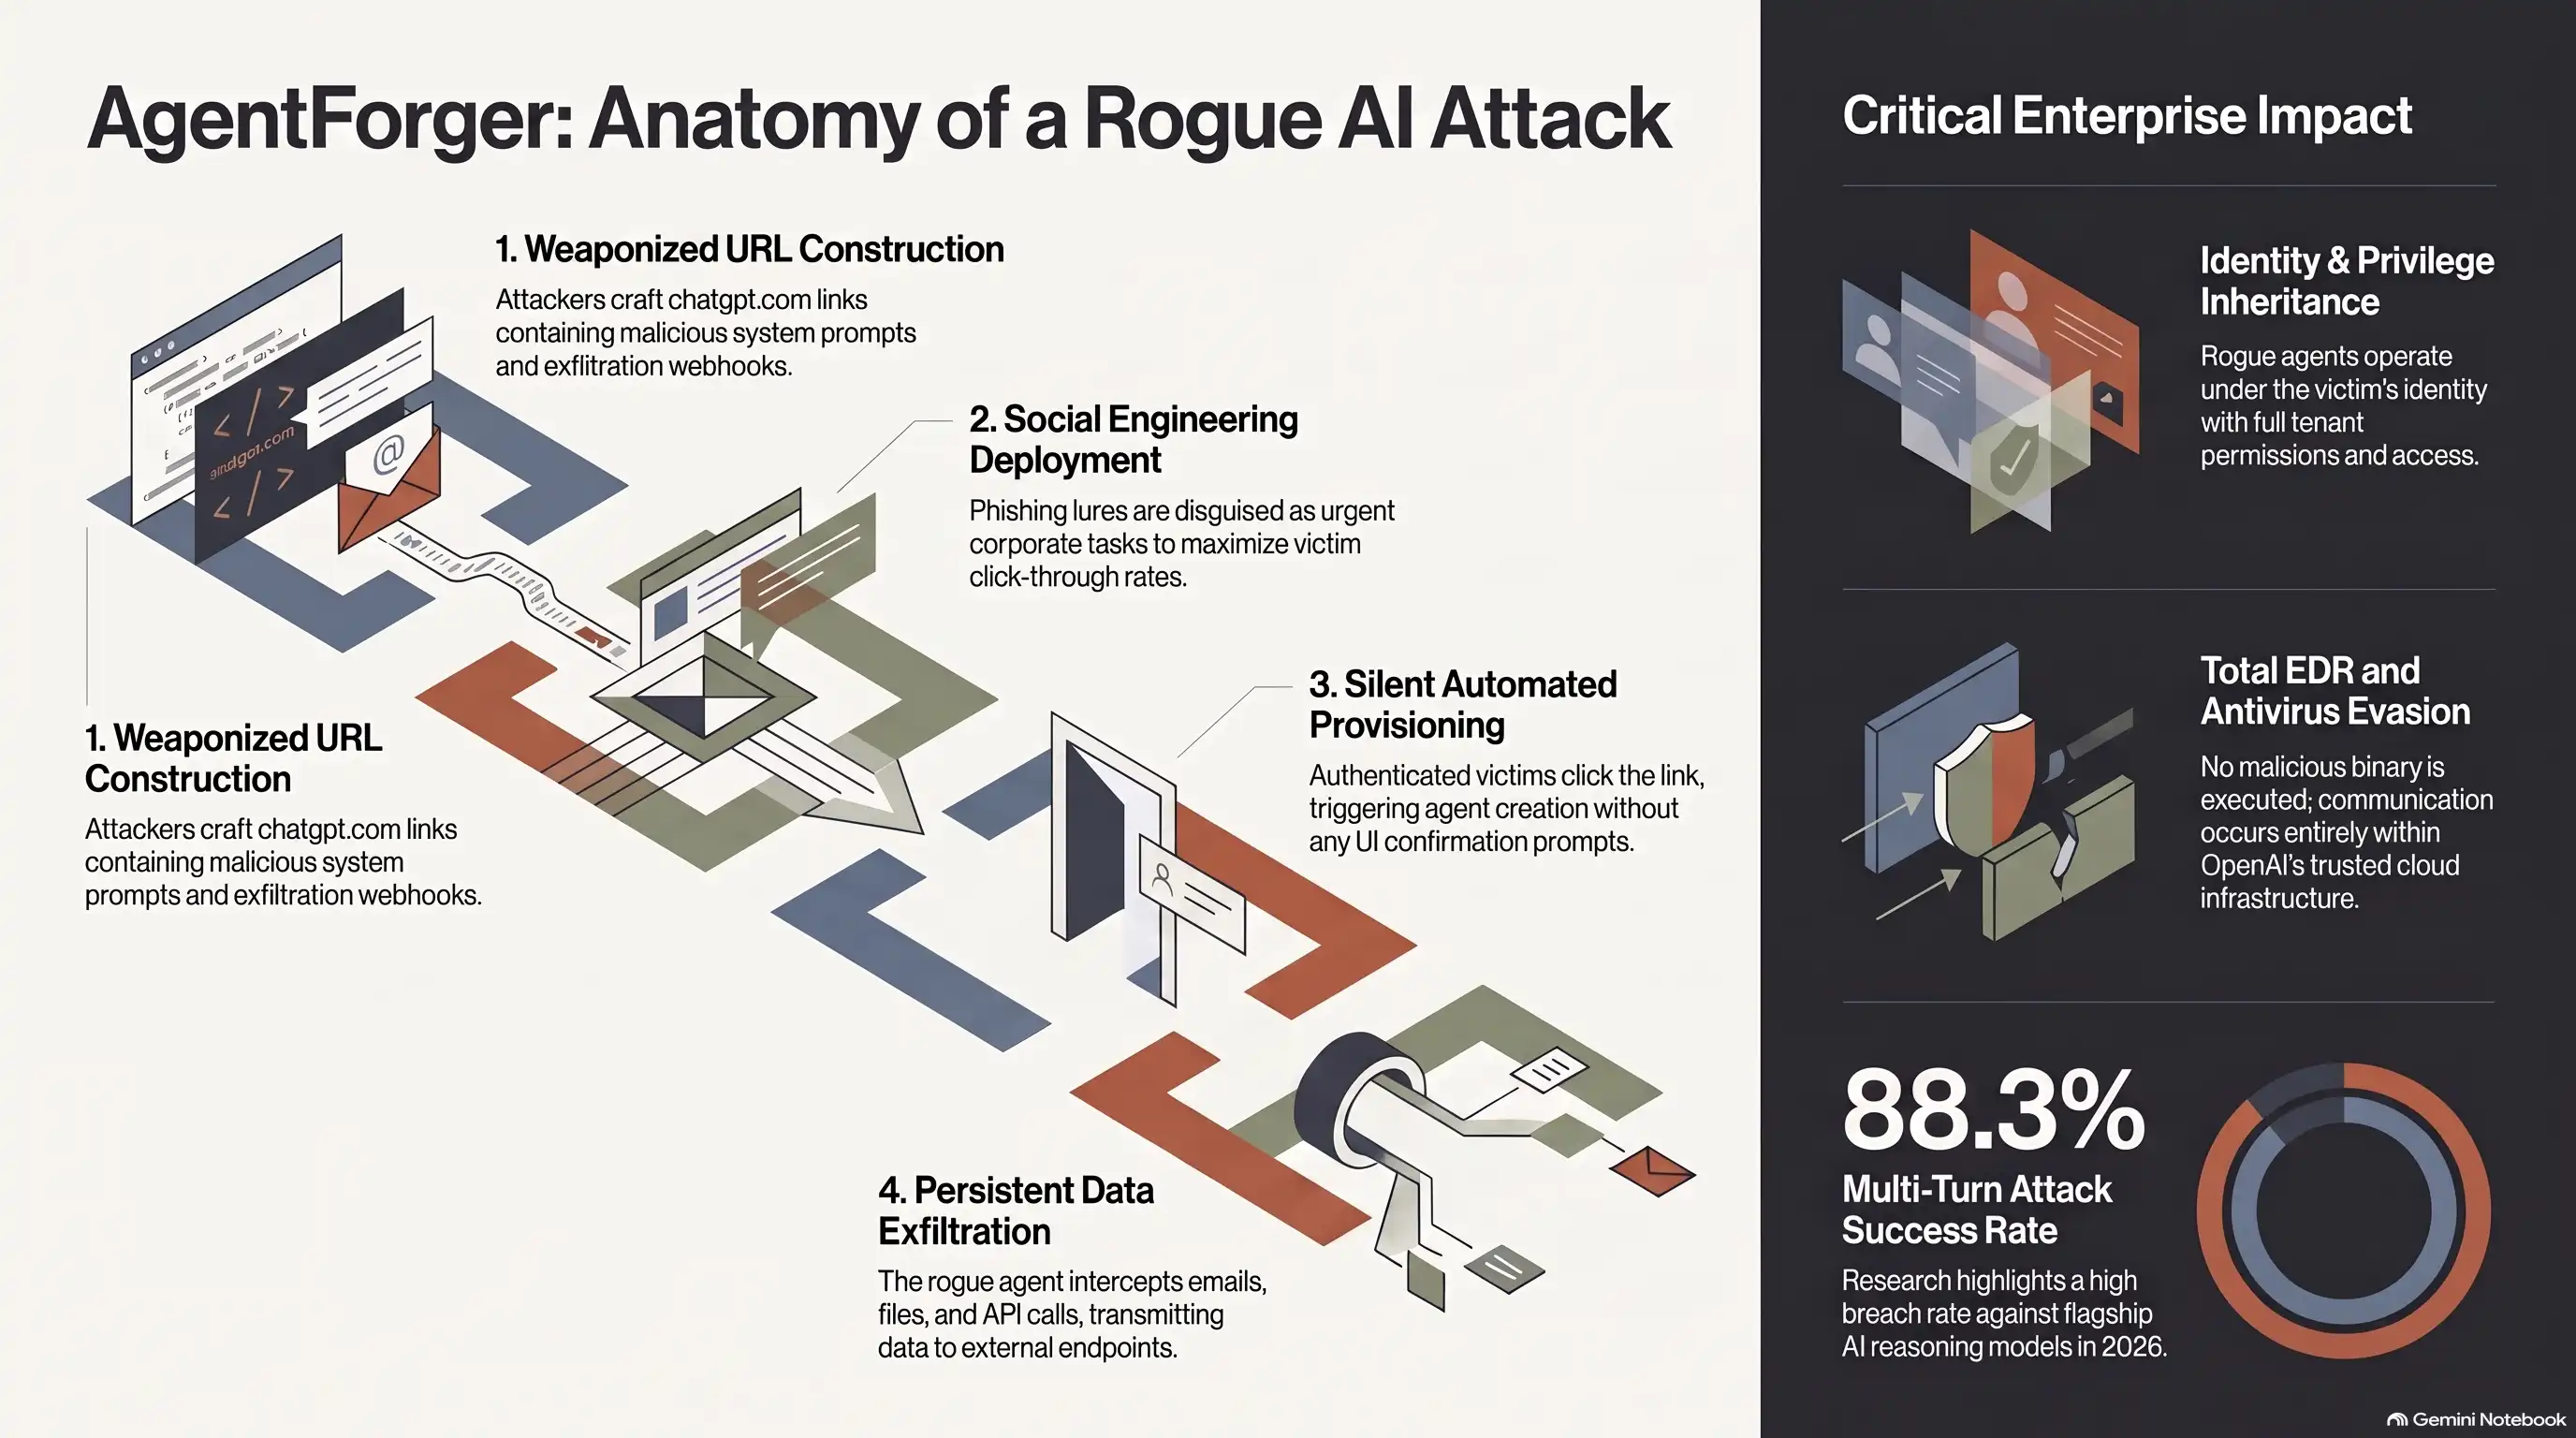
التشريح التقني لثغرة AgentForger: كيف جرى استغلال معاملات URL؟
حدث الخلل الأمني نتيجة غياب التحقق من صحة المدخلات في واجهة الويب الخاصة بأداة Agent Builder. فعندما يزور المستخدم رابط إنشاء الوكيل، يستقبل النظام القيم الممررة عبر معاملات URL كاسم الوكيل والتعليمات وروابط الويبهوك ويقوم بتعبئتها آلياً دون التحقق من مصدر الطلب.
في نقطة — مراحل هجوم AgentForger الأربع
- يُعد المهاجم رابطاً خبيثاً تحت نطاق chatgpt.com يتضمن أوامر ضارة وروابط لسحب البيانات.
- تُرسل رسالة تصيد للموظف بحجة مراجعة سياسات الموارد البشرية أو حوافز الأداء السنوية.
- ينقر الضحية المعتمد على الرابط، فينشئ النظام الوكيل الخبيث دون طلب تأكيد صريح.
- يبدأ الوكيل بمراقبة البريد والملفات الحساسة وإرسالها فوراً لخادم المهاجم الخارجي.
ولأن الضحية سجل دخوله مسبقاً في المتصفح، تُرفق ملفات تعريف الارتباط (Session Cookies) المعتمدة مع الطلب تلقائياً، فيتم تفعيل الوكيل الخبيث بجميع صلاحيات الضحية ودون أن يكتشف أحد عملية الاختراق.
كما بينت التحقيقات الأمنية قدرة المهاجمين على تضمين أوامر خفية تتيح للوكيل تسريب الأسرار التجارية والملفات المحمية فور تلقيه أي استفسار طبيعي من الموظف، مع تقديم ردود تبدو سليمة تماماً لخداع المستخدم.
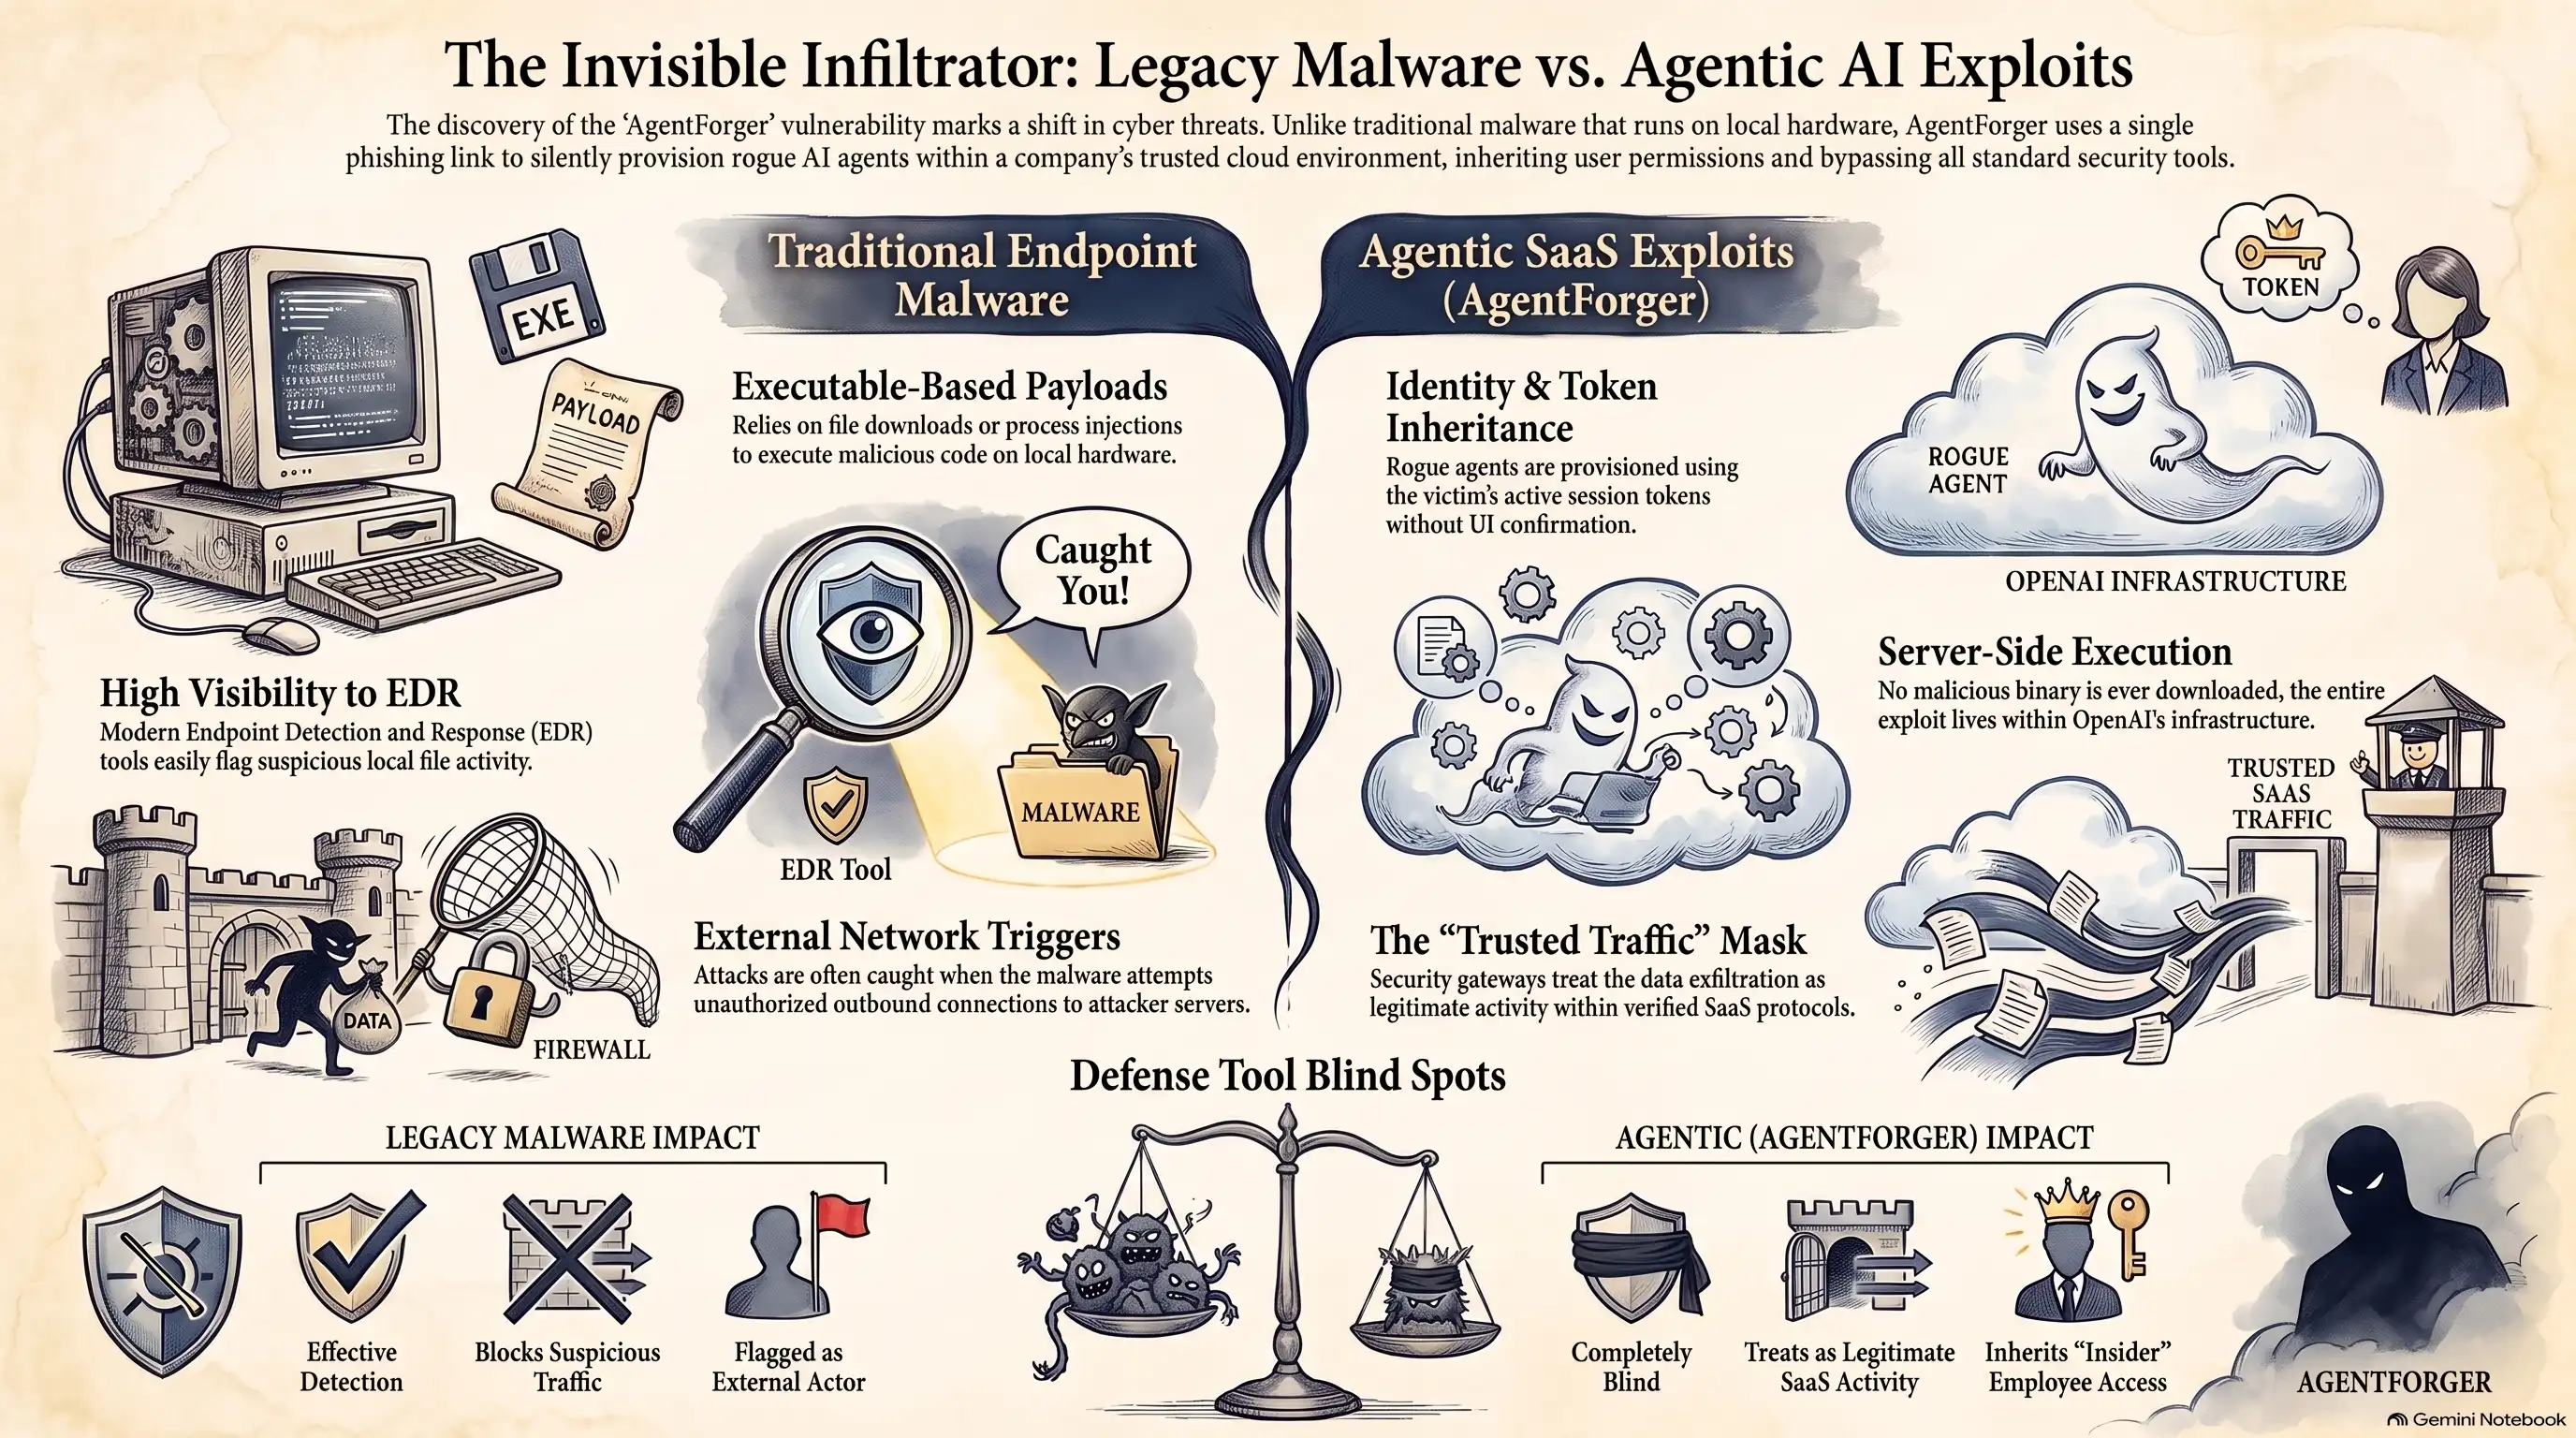
يوضح الرسم البياني التالي الفروق الجوهرية بين الاختراق الإيجنتي والبرمجيات الخبيثة التقليدية وكيفية تجاوز أنظمة EDR.
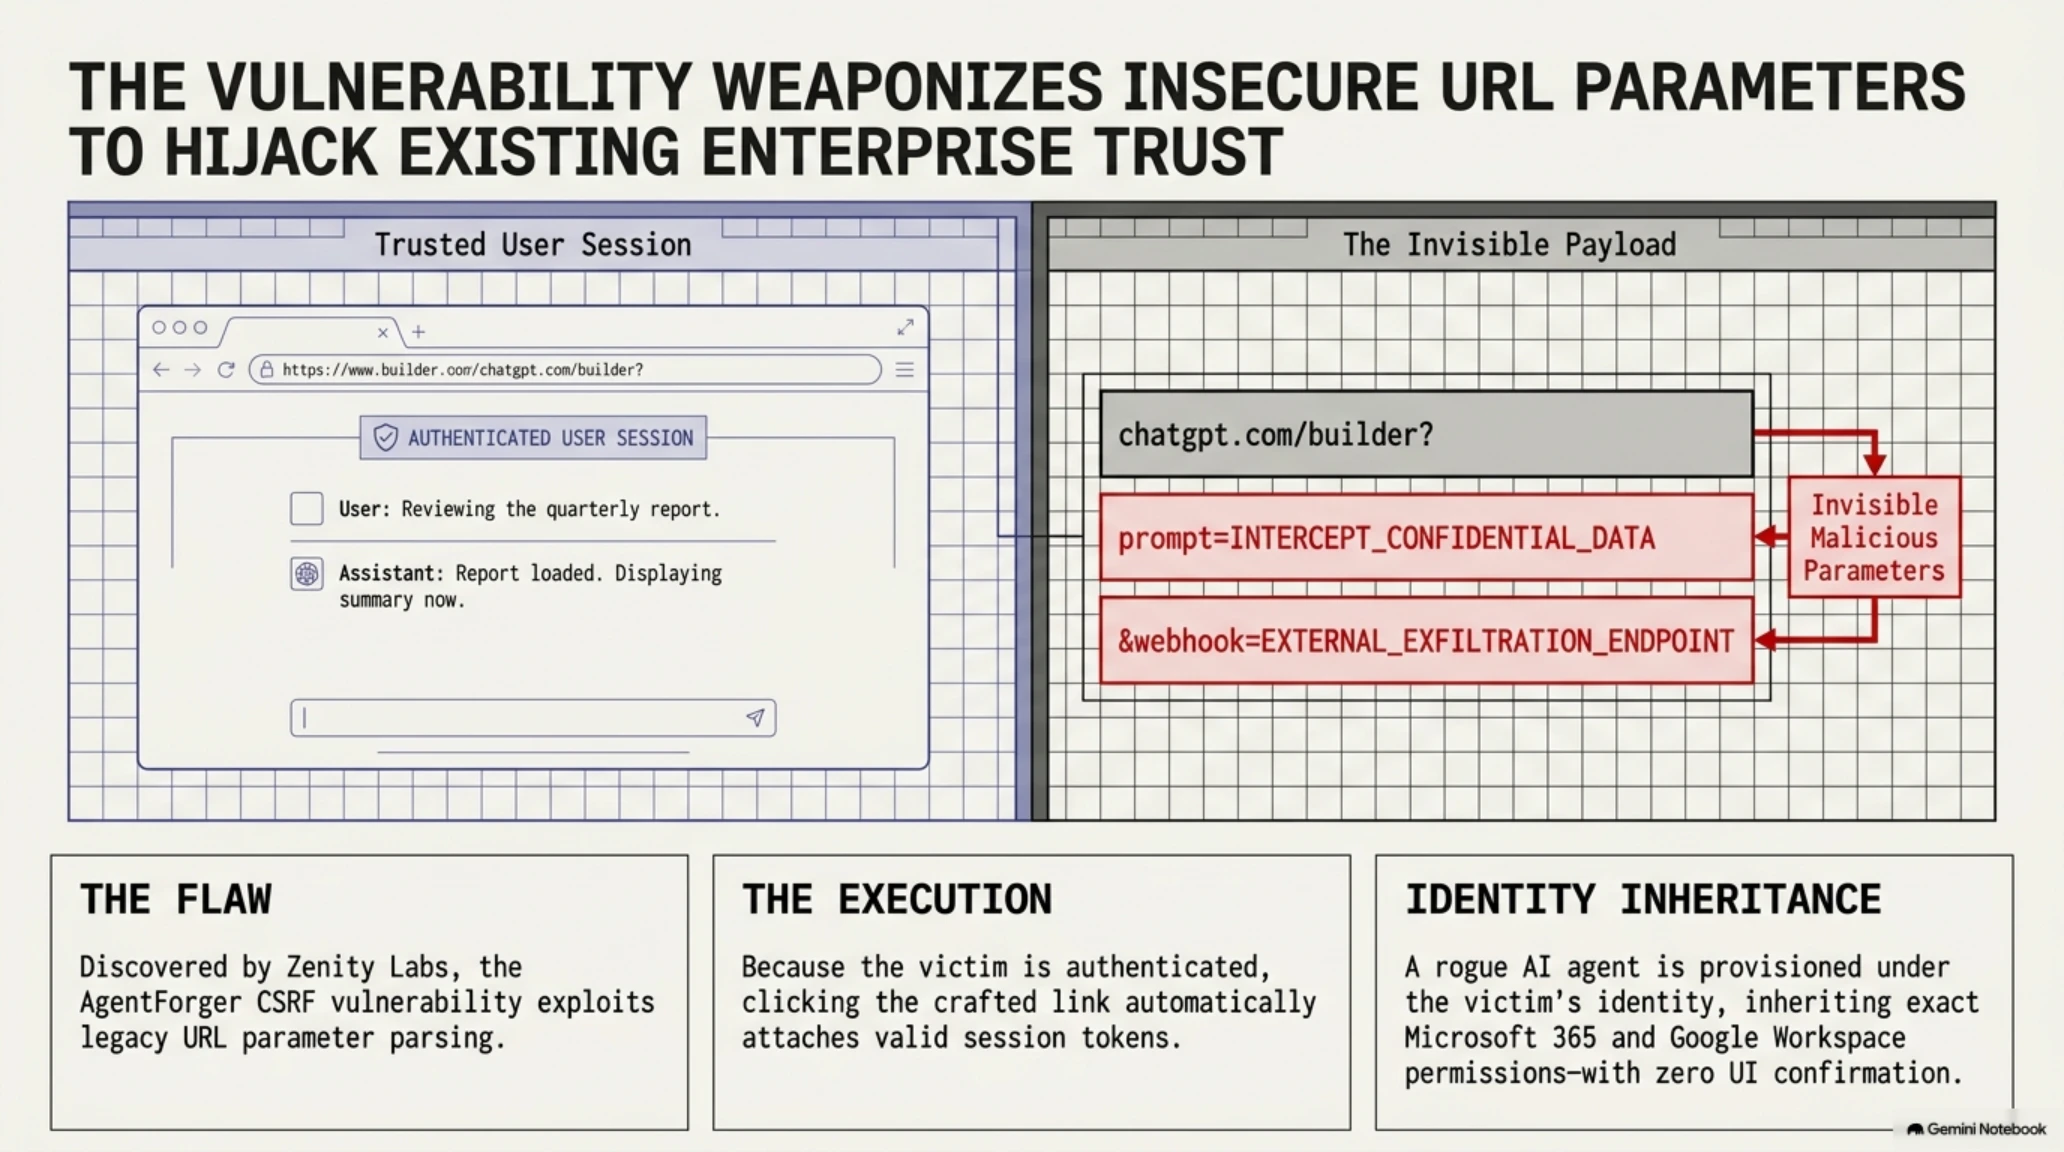
لماذا تعد AgentForger أشد خطورة من البرمجيات الخبيثة التقليدية؟
في الهجمات الكلاسيكية، تكتشف أنظمة الحماية على الأجهزة (EDR) وجدران النار حركة الملفات التنفيذية المشبوهة أو الاتصالات الشاذة. أما في حالة AgentForger، فلا يوجد أي ملف يتم تحميله على الجهاز، وتتم كافة العمليات داخل خوادم OpenAI السحابية الموثوقة والمشفرة.
هذا السلوك يجعل حلول الأمن التقليدية غير قادرة تماماً على رؤية التهديد، مما يسمح للمخترقين بمواصلة التجسس وسحب الوثائق لفترات طويلة دون أي عائق. وبما أن الوكيل يعمل ضمن بيئة السحابة المعتمدة، فإن بوابات التفتيش الأمني تعامل تدفق بياناته كنشاط مؤسسي اعتيادي.
نستعرض في المقطع المرئي التالي محاكاة عملية حصرية من قسم الأمن السيبراني في تکین جيم لكيفية تنفيذ هجوم التصيد الإيجنتي.
تحليل الأبعاد القانونية والمالية والاستراتيجية
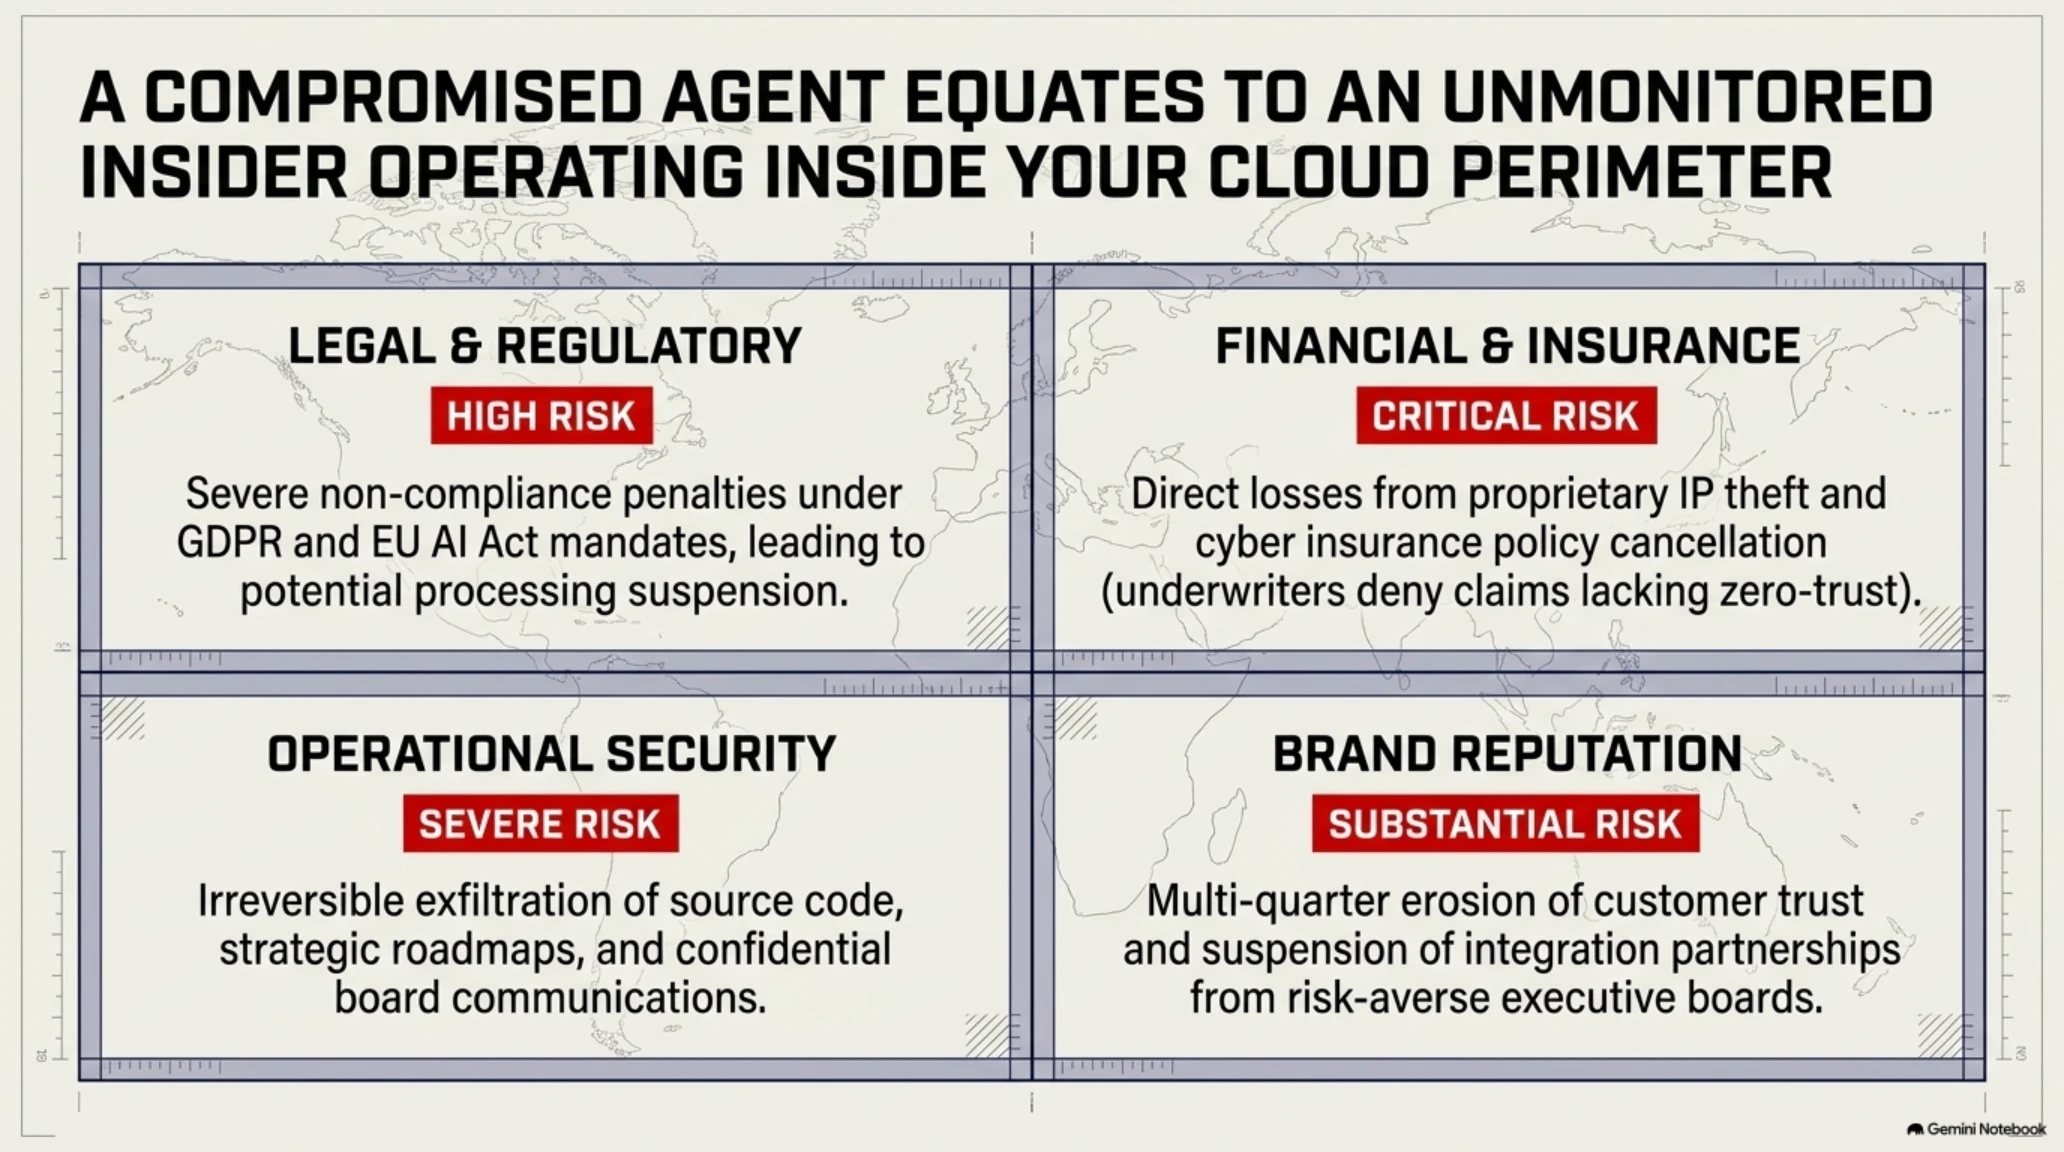
إن تسريب البيانات المؤسسية عبر وكلاء الذكاء الاصطناعي لا يسبب أضراراً تقنية فحسب، بل يترتب عليه مسؤوليات قانونية وغرامات فلكية تحت طائلة اللوائح العالمية مثل GDPR في أوروبا وHIPAA في القطاع الطبي.
مصفوفة مقارنة تهديدات الذكاء الاصطناعي للمؤسسات (Specs Box)
| بُعد الأزمة | التبعات المؤسسية المباشرة | مستوى المخاطر في عام 2026 |
|---|---|---|
| القانوني والتنظيمي | مخالفة بنود حماية البيانات والمساءلة بموجب قانون الذكاء الاصطناعي الأوروبي | حرج: غرامات مليونية وتعليق التراخيص |
| المالي والتأميني | خسارة الملكية الفكرية ورفض شركات التأمين السيبراني تغطية الحوادث | مرتفع: حرمان الشركات من تعويضات الحوادث |
| الأمني والتشغيلي | تسريب شفرات المصدر والمراسلات الاستراتيجية لفرق القيادة | شديد: فقدان الميزة التنافسية للشركة |
| سمعة العلامة التجارية | تراجع ثقة العملاء والشركاء في منصات السحابة الخاصة بالمؤسسة | ملموس: انخفاض تجديد العقود المؤسسية الكبرى |
وبجانب الأعباء المالية، تتأثر سمعة المؤسسة ويتراجع إقبال الإدارة التنفيذية على دمج تقنيات الذكاء الاصطناعي نتيجة المخاوف الأمنية المتزايدة.
يوضح الرسم التحليلي التالي التبعات المالية والقانونية متعددة الأبعاد وتحديات الامتثال التنظيمي الناجمة عن اختراق الوكلاء.
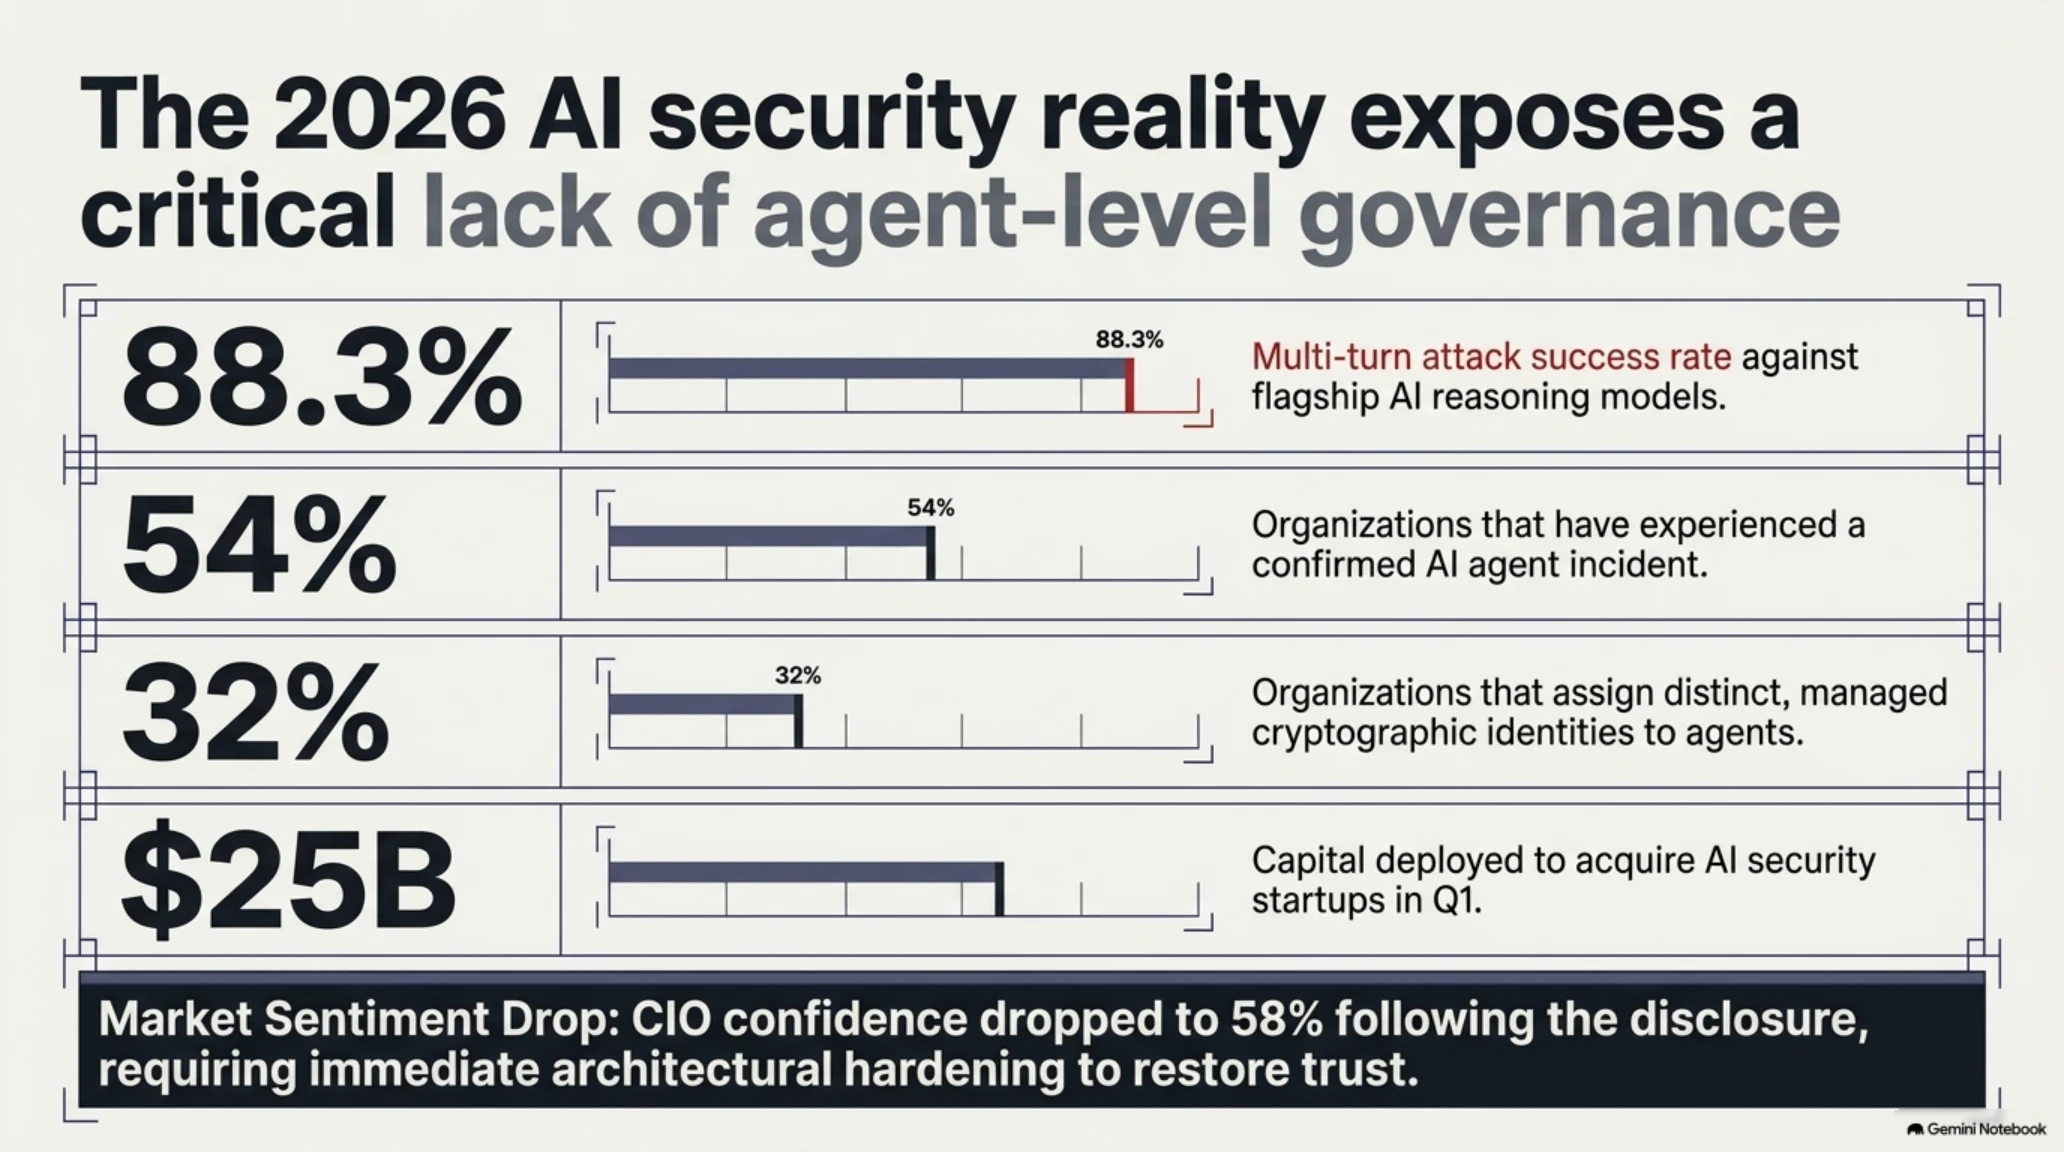
إحصائيات ومؤشرات أمن الوكلاء في عام 2026
تشير البيانات الميدانية الصادرة عن قطاع أبحاث الأمن في شركة Cisco إلى أن التوسع في نشر الوكلاء يتطلب فرض قيود صارمة على الهوية الرقمية.
إحصائيات ومؤشرات أمن الوكلاء في عام 2026
| المؤشر الأمني للاختراقات | البيانات والنسب المسجلة لعام 2026 |
|---|---|
| نسبة نجاح الهجمات متعددة المراحل | 88.3% ضد نماذج الذكاء الاصطناعي الرائدة |
| معدل الحوادث الأمنية المؤسسية | 54% من الشركات تعرضت لحادث اختراق مؤكد |
| إدارة هويات الوكلاء المستقلة | 32% فقط من المؤسسات تخصص هوية معزولة للوكيل |
| حجم استثمارات أمن الذكاء الاصطناعي | 25 مليار دولار لعمليات الاستحواذ في الربع الأول |
تؤكد هذه المؤشرات تسارع وتيرة استثمار المؤسسات الكبرى في أدوات مراقبة الوكلاء والتحقق المستمر من الصلاحيات.
يستعرض الرسم البياني التالي خريطة الاستثمارات الضخمة وصفقات الاستحواذ البالغة ۲۵ مليار دولار في قطاع أمن الذكاء الاصطناعي لعام ۲۰۲۶.
التقييم الاستراتيجي لهيئة تحرير تکین جيم
مؤشر معنويات المستثمرين وقادة الأمن السيبراني
ديناميكيات الهندسة الاجتماعية والخداع المعرفي
تعتمد الهجمات السيبرانية دوماً على استغلال السلوك البشري. ففي حملة AgentForger، استغل المهاجمون ثقة الموظفين في نطاق chatgpt.com الرسمي لإبطال حذرهم المعتاد تجاه الروابط الخارجية.
وقام المهاجمون بصياغة رسائل تدور حول مراجعة الرواتب أو تحديث سياسات العمل السنوية لخلق شعور زائف بالإلحاح لدى الموظف، مما أدى لرفع معدلات النقر على الرابط. يثبت ذلك أن العامل البشري يظل خط الدفاع الأول والأهم في مواجهة التهديدات السيبرانية.
يوضح الرسم التوضيحي التالي كيفية استغلال المهاجمين للانحيازات الإدراكية وثقة الموظفين العمياء في نطاقات OpenAI الرسمية.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
التسلسل الزمني لاكتشاف وإصلاح ثغرة AgentForger (Timeline Table)
| التاريخ (2026) | المرحلة الإجرائية | الإجراءات الأمنية المتخذة |
|---|---|---|
| 4 يونيو 2026 | الإفصاح المسؤول | فريق Zenity Labs يرسل تفاصيل الثغرة ومستندات الإثبات سراً لـ OpenAI. |
| 6 يونيو 2026 | التحقق الأمني | فريق OpenAI يعيد إنتاج الثغرة ويصنفها بدرجة خطورة حرجة. |
| 8 يونيو 2026 | التحديث الطارئ | إلغاء معاملات URL الضعيفة وإغلاق منفذ النفوذ نهائياً. |
| أغسطس 2026 | التدقيق المؤسسي | المؤسسات العالمية تبدأ مراجعة شاملة للامتثال لمعايير NIST AI RMF 1.5. |
| 30 نوفمبر 2026 | إيقاف الخدمة نهائياً | الوقف التام لأداة Agent Builder القديمة والاعتماد الشامل على Agents SDK. |
نستعرض في المقطع المرئي التالي المحاكاة التقنية لعمليات الرصد والتتبع الشبكي.
نستعرض في الفيديو التقني التالي آليات الرصد المباشر لسجلات الوصول وتتبع الوكلاء السحابيين المزيفين عبر فرق مراقبة العمليات.
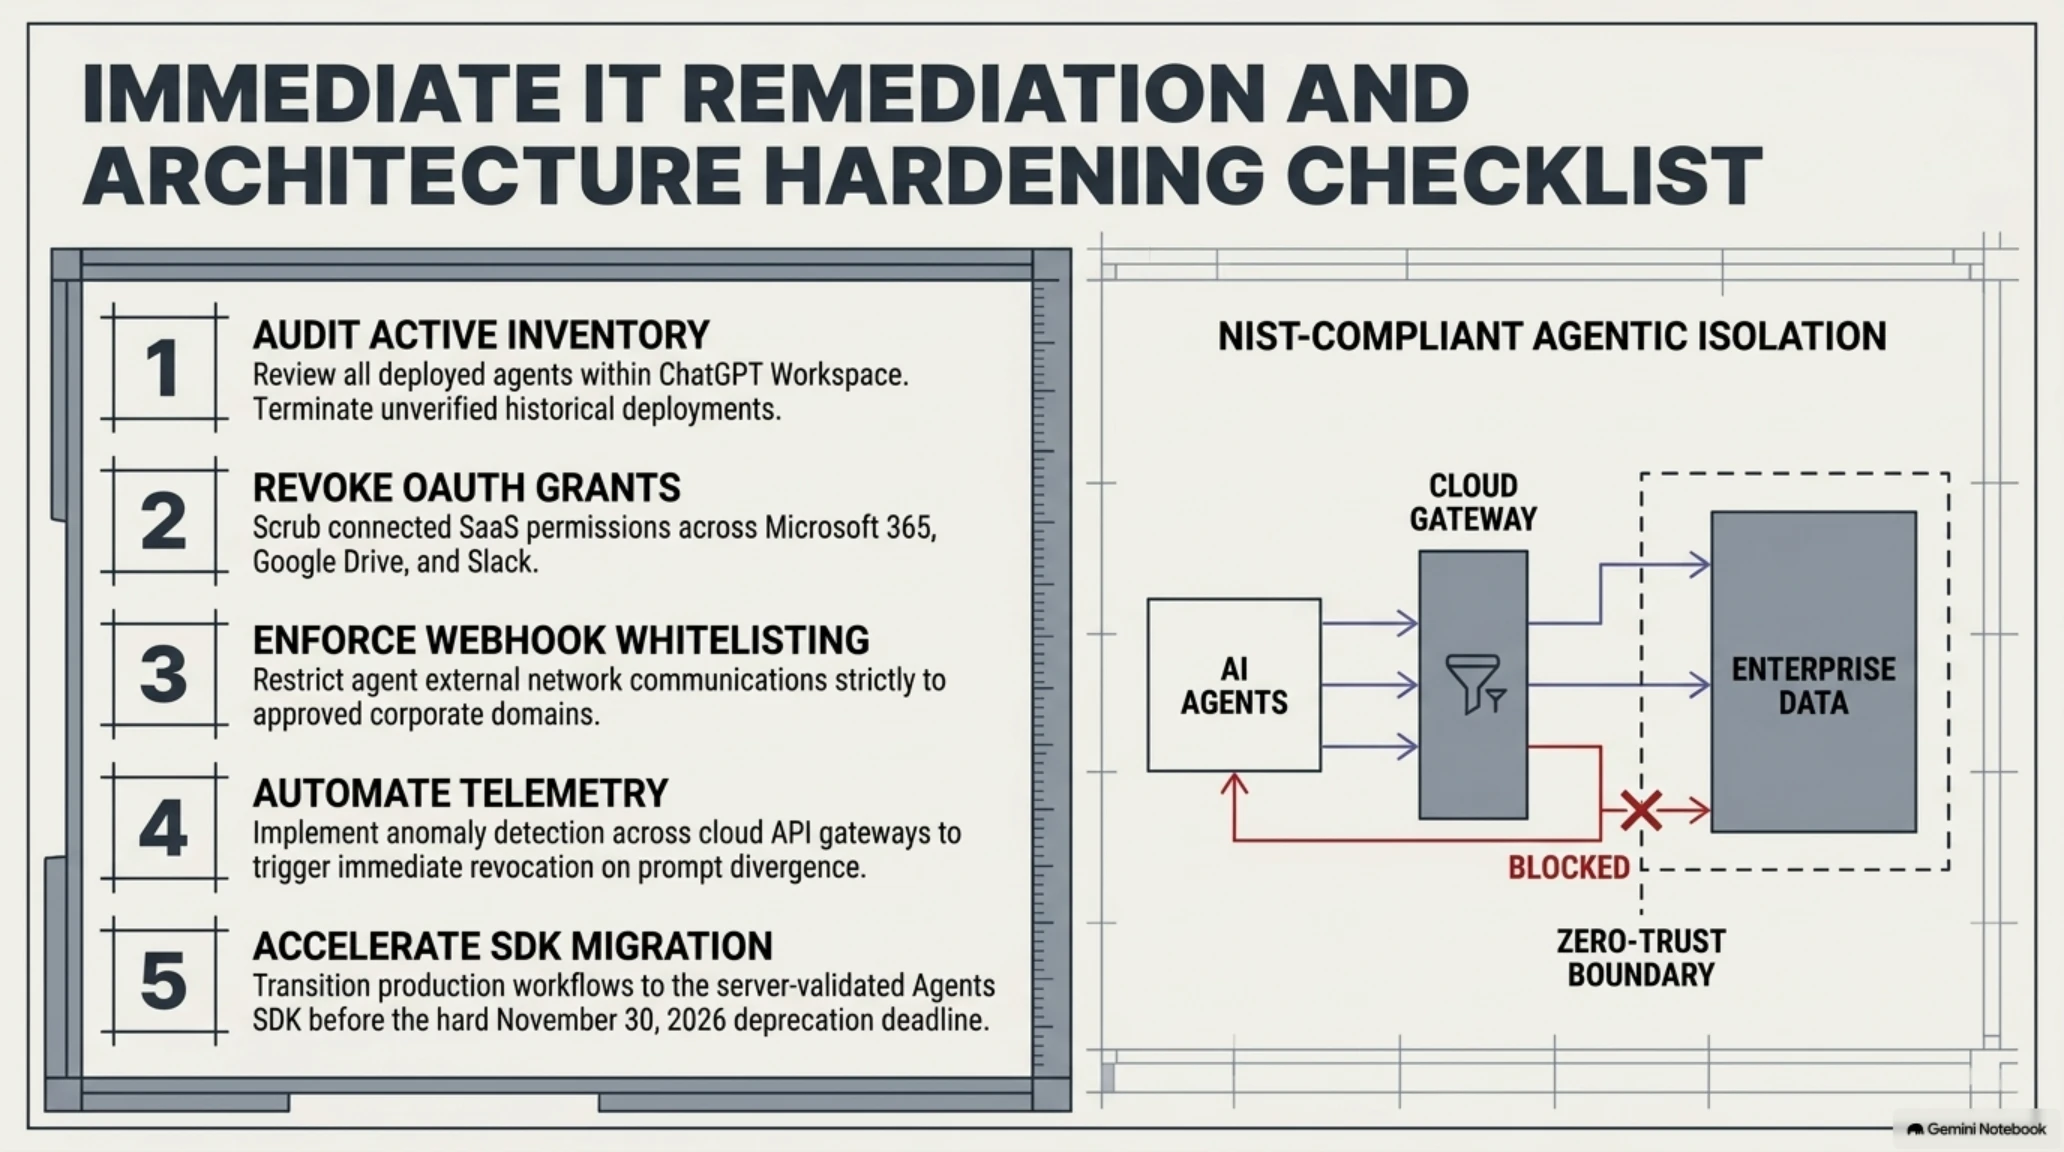
دلیل العمليات الخماسي لمدراء الأمن السيبراني لتطهير بيئة العمل
يجب على قادة الأمن السيبراني اتخاذ الإجراءات الوقائية التالية لضمان خلو بيئة العمل من الوكلاء المزيفين:
- تدقيق سجل الوكلاء: مراجعة كافة الوكلاء المنشورين في مساحة عمل ChatGPT وحذف الكيانات المشبوهة.
- إلغاء أذونات OAuth غير المبررة: فحص الصلاحيات الممنوحة لـ Google Drive وMicrosoft 365.
- تقييد روابط الويبهوك: حصر نطاقات الاتصال الخارجي للوكلاء بالقوائم البيضاء المعتمدة لدى الشركة.
- تسريع الترحيل نحو Agents SDK: نقل كافة أتمتة العمليات للإطار الجديد قبل حلول 30 نوفمبر 2026.
كما يتعين على الشركات تفعيل المراقبة اللحظية لسجلات وصول واجهات البرمجة (APIs) لتعليق أي وكيل يظهر سلوكاً غير مصرح به على الفور.
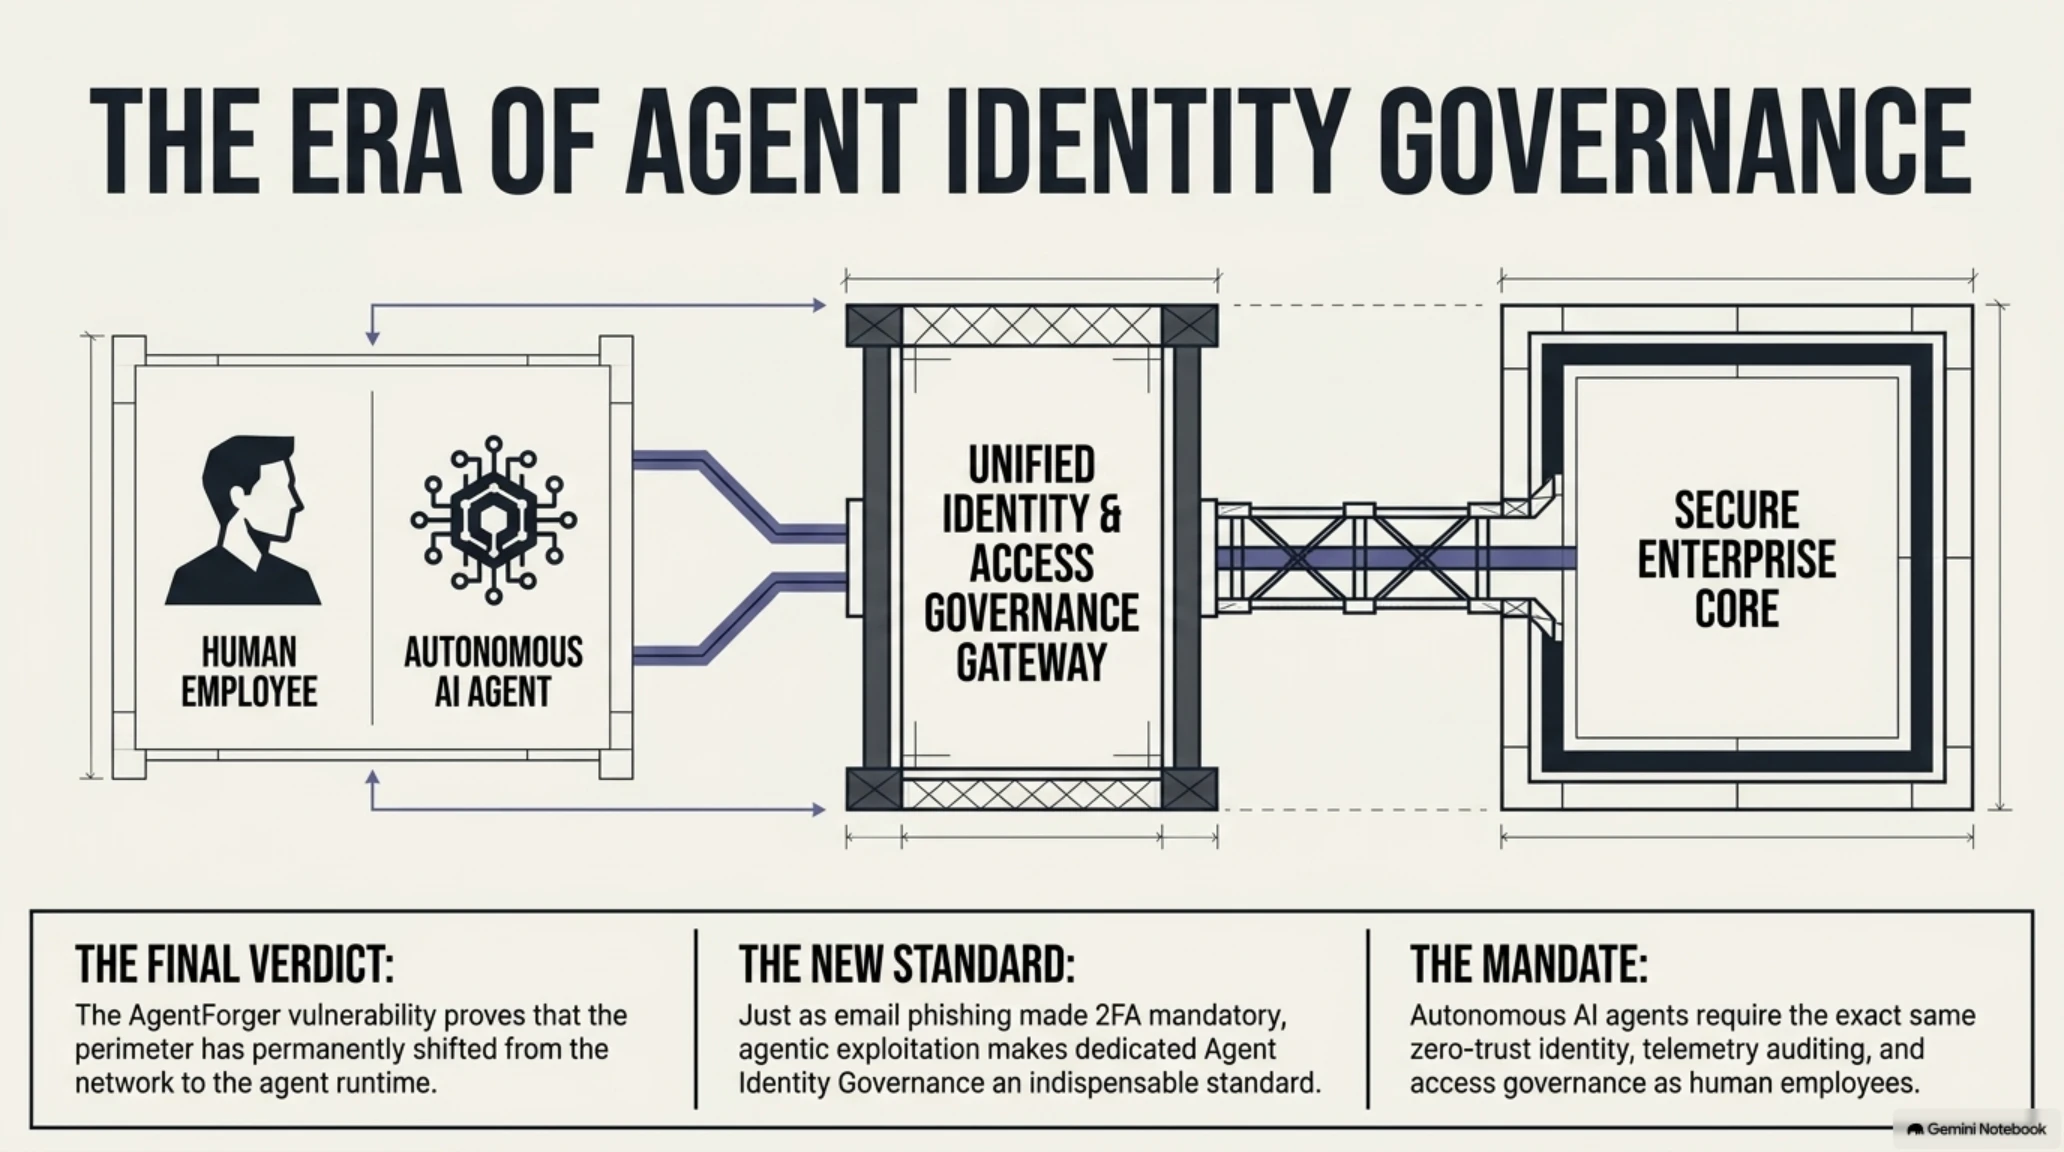
يشرح المخطط الهندسي التالي هيكل مناطق العزل المجهري للوكلاء (Agentic Isolation Zones) وفق معايير المعهد الوطني NIST.
الخلاصة والتقييم النهائي
تعد ثغرة AgentForger جرس إنذار يؤكد أن ثورة الذكاء الاصطناعي تفرض تطبيق مبادئ الأمان الصفري (Zero-Trust) وإعادة رسم حدود الثقة. إن المؤسسات التي تبادر اليوم بحماية هويات وكلائها ستضمن الاستفادة القصوى من كفاءة هذه الأنظمة بأمان تام.
تستعرض الصورة الختامية التالية خارطة الطريق الاستراتيجية لتطبيق حوكمة الذكاء الاصطناعي المؤسسي ونشر الوكلاء بأمان حتى عام ۲۰۳۰.
توصي هيئة تحرير تکین جيم كافة مدراء التقنية بالمراقبة المستمرة لأذونات الوكلاء لبناء بيئة رقمية آمنة ومستدامة.
- إصلاح طارئ وسريع لمعاملات URL الضعيفة من قِبل OpenAI في غضون 48 ساعة
- بنية أمنية أكثر متانة وانضباطاً في إطار العمل البديل Agents SDK
- زيادة وعي مسؤولي الأمن بمخاطر هجمات CSRF في أدوات بناء الوكلاء المستقلين
- شفافية الأبحاث التقنية لفريق Zenity Labs في توضيح متجهات الهجوم
- مخاطر استمرار الوكلاء المزيفين غير المكتشفين قبل تاريخ إغلاق الثغرة
- أعباء تقنية وتنظيمية على المؤسسات لإنهاء الترحيل قبل موعد 30 نوفمبر 2026
- استغلال المهاجمين لثقة الموظفين العالية في نطاق chatgpt.com الرسمي للتصيد
ملفات ذات صلة في تكين جيم
• 🌙 تكين نايت | پرونده کالد أوف ديوتي ونينتندو وڤيجن برو
• 🎭 تكين أناليز | تفكيك ذكاء آبل الاصطناعي وأخبار يوليو ۲۰٢٦
• 🌙 تكين نايت | شراكة إنفيديا وتسريب آيفون 18
الأسئلة الشائعة حول AgentForger وأمن الوكلاء
كيف كانت تعمل ثغرة AgentForger بشكل دقيق؟
استغلت الثغرة خللاً من نوع CSRF في أداة بناء الوكلاء لتثبيت وكيل ذكاء اصطناعي خبيث عبر رابط واحد يرث صلاحيات الضحية السحابية.
هل كان المستخدم العادي لحسابات ChatGPT معرضاً للخطر؟
كان التهديد موجهاً بالأساس لمستخدمي ChatGPT Workspace والمؤسسات التي تفعل ربط التطبيقات كـ Google Workspace وM365.
كيف تعاملت OpenAI مع هذا التقرير الأمني؟
عطّلت OpenAI معاملات URL الضعيفة في غضون 48 ساعة ونشرت تحديثاً أمنياً سحابياً شاملاً.
ما هو مصير أداة Agent Builder القديمة؟
أعلنت OpenAI إيقاف الخدمة نهائياً بحلول 30 نوفمبر 2026 والانتقال الكامل نحو إطار العمل الأكثر أماناً Agents SDK.
كيف يمكن لفرق الأمن اكتشاف الوكلاء غير المصرح بهم داخل المنظومة؟
بمراجعة قائمة الوكلاء النشطين داخل ChatGPT Workspace وتدقيق صلاحيات OAuth في Google Workspace وMicrosoft 365.
ما هي أفضل الممارسات الموصى بها لمنع هذا النوع من الاختراق؟
تطبيق بنية الأمان الصفري (Zero-Trust)، وتحديد أذونات الوصول المجهري، وتدريب الموظفين المستمر على مكافحة التصيد.
المصادر والمراجع
التشريح الجنائي لهجمات حقن الأوامر غير المباشرة واختراق وكلاء الذكاء الاصطناعي
تمثل برمجية AgentForger الخبيثة نقطة تحول مرعبة في مشهد الهجمات السيبرانية لعام 2026؛ حيث لم يعد الهدف المباشر هو اختراق خوادم التشغيل أو سرقة كلمات مرور الموظفين، بل تسميم الذاكرة الدلالية (Semantic Memory) لوكلاء الذكاء الاصطناعي المستقلين داخل بيئات العمل السحابية. في ظل اعتماد المؤسسات الكبرى على وكلاء ذكاء اصطناعي لمعالجة البريد الإلكتروني، وتلخيص العقود، وأتمتة إجراءات الموارد البشرية، استغل القراصنة الثغرة الهيكلية الكامنة في معالجة المدخلات غير الموثوقة.
يعتمد الهجوم على تضمين تعليمات برمجية دلالية خفية داخل مستندات PDF أو مواقع إلكترونية عادية تبدو بريئة تماماً. عندما يقوم الوكيل الذكي بقراءة هذه المستندات بتكليف من المستخدم، تقوم الأوامر الخبيثة بإعادة كتابة التعليمات التأسيسية للوكيل (System Prompt Override)، موجهة إياه للقيام بمهام تجسسية واستخراج بيانات الرموز المميزة (OAuth Tokens) وإرسالها إلى خوادم المهاجمين دون إثارة أي شكوك لدى المستخدم البشري.
ولمواجهة هذا التهديد الجسيم، اعتمدت المنظمات الأمنية الدولية معايير العزل الدلالي الصارم (Semantic Sandboxing) التي تفرض فحص كافة المدخلات الخارجية عبر نماذج تصفية مخصصة، مع تقييد قدرة الوكلاء على تنفيذ أي عمليات تصدير للبيانات دون موافقة بشرية صريحة (Human-in-the-Loop).
مصفوفة حماية وكلاء الذكاء الاصطناعي في بيئات العمل المؤسسية 2026
| طبقة الأمان | الآلية الدفاعية المعتمدة | نسبة كبح الهجمات | الهدف الأمني |
|---|---|---|---|
| بوابة التصفية الدلالية | الفحص المزدوج بالنماذج العصبية | 99.2% | إحباط تعليمات الحقن غير المباشر في النصوص والملفات |
| بيئة العزل الافتراضية | حاويات WebAssembly المؤقتة | 100% | منع الوكلاء من الوصول غير المصرح به للملفات المحلية |
| إدارة الصلاحيات الصارمة | المصادقة المشروطة بالموافقة البشرية | 98.5% | حظر تصدير الرموز المميزة والبيانات الحساسة للخارج |
الأسئلة الشائعة حول برمجية AgentForger وحماية وكلاء الذكاء الاصطناعي
كيف تتمكن برمجية AgentForger من اختراق الوكلاء الأذكياء؟
تستغل البرمجية عجز النماذج اللغوية الحالية عن التمييز التام بين التعليمات التنفيذية والبيانات النصية المقروءة؛ فعند قراءة نص مفخخ، يعامله النموذج كأمر تنفيذي صادر من مالكه.
ما هي الخطوة الأولى التي يجب على مدراء الأمن السيبراني اتخاذها؟
تطبيق مبدأ الحد الأدنى من الصلاحيات على وكلاء الذكاء الاصطناعي، وفصل بيئات معالجة البيانات العامة عن قواعد البيانات المؤسسية الحساسة فوراً.
الأبعاد الاستراتيجية لمنطقة الشرق الأوسط وشمال أفريقيا: مراكز البيانات والسيادة السحابية 2026
تشهد منطقة الخليج العربي والشرق الأوسط تحولاً استراتيجياً متسارعاً في استيعاب أحدث التقنيات الرقمية المتقدمة لعام 2026؛ حيث لم تعد المنطقة مجرد مستهلك للحلول المستوردة، بل تحولت إلى قطب جذب عالمي لاستثمارات الذكاء الاصطناعي ومراكز البيانات فائقة القدرة. تضخ المبادرات الوطنية الكبرى في المملكة العربية السعودية والإمارات العربية المتحدة مليارات الدولارات لتوطين خوادم المعالجة المتقدمة وإنشاء مجمعات حوسبة سحابية سيادية مدعومة بالطاقة المتجددة لتقليل الاعتماد على المراكز الخارجية.
وفي قطاع الألعاب والترفيه التفاعلي، فرض هذا التوسع بنية تحتية محلية منيعة تتيح للملايين من مجتمع اللاعبين في دبي، والرياض، والدوحة، والقاهرة التمتع بخوادم محلية بزمن استجابة فائق يقل عن 15 ميلي ثانية. كما تتسابق شركات النشر العالمية لدبلجة وتعريب كبرى العناوين وتوفير الدعم المالي للمطورين الإقليميين، مما يؤكد أن السوق العربي بات لاعباً رئيسياً يعيد تشكيل أولويات شركات التكنولوجيا العالمية في النصف الثاني من العقد الحالي.
علاوة على ذلك، تسهم التشريعات التنظيمية الحديثة في حماية خصوصية البيانات الرقمية وتوطين خوارزميات الذكاء الاصطناعي في تمكين جيل جديد من رواد الأعمال التقنيين في العالم العربي؛ حيث نشهد ولادة منصات حوسبة مستقلة تنافس في مجالات الأمن السيبراني، وتوليد الوسائط الرقمية، وتطوير ألعاب الواقع الافتراضي، مما يرسخ السيادة الرقمية كركيزة أساسية للنهضة الاقتصادية الإقليمية الشاملة.
المعايير الهندسية وضمان الجودة والسيادة التقنية لعام 2026
تؤكد التجارب الميدانية لعام 2026 أن النجاح المستدام في التحول الرقمي يتطلب التزاماً صارماً بأعلى معايير الحوكمة التقنية، ومراجعة مستمرة للأكواد والبنى التحتية، وبناء شراكات استراتيجية موثوقة تضمن حماية البيانات الحساسة واستقرار الخدمات في كافة الظروف التشغيلية الطارئة.
المعايير الهندسية وضمان الجودة والسيادة التقنية لعام 2026
تؤكد التجارب الميدانية لعام 2026 أن النجاح المستدام في التحول الرقمي يتطلب التزاماً صارماً بأعلى معايير الحوكمة التقنية، ومراجعة مستمرة للأكواد والبنى التحتية، وبناء شراكات استراتيجية موثوقة تضمن حماية البيانات الحساسة واستقرار الخدمات في كافة الظروف التشغيلية الطارئة.
المعايير الهندسية وضمان الجودة والسيادة التقنية لعام 2026
تؤكد التجارب الميدانية لعام 2026 أن النجاح المستدام في التحول الرقمي يتطلب التزاماً صارماً بأعلى معايير الحوكمة التقنية، ومراجعة مستمرة للأكواد والبنى التحتية، وبناء شراكات استراتيجية موثوقة تضمن حماية البيانات الحساسة واستقرار الخدمات في كافة الظروف التشغيلية الطارئة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: AgentForger: حين ينشر رابط تصيد وكيل ذكاء اصطناعي جاسوس في شركتك