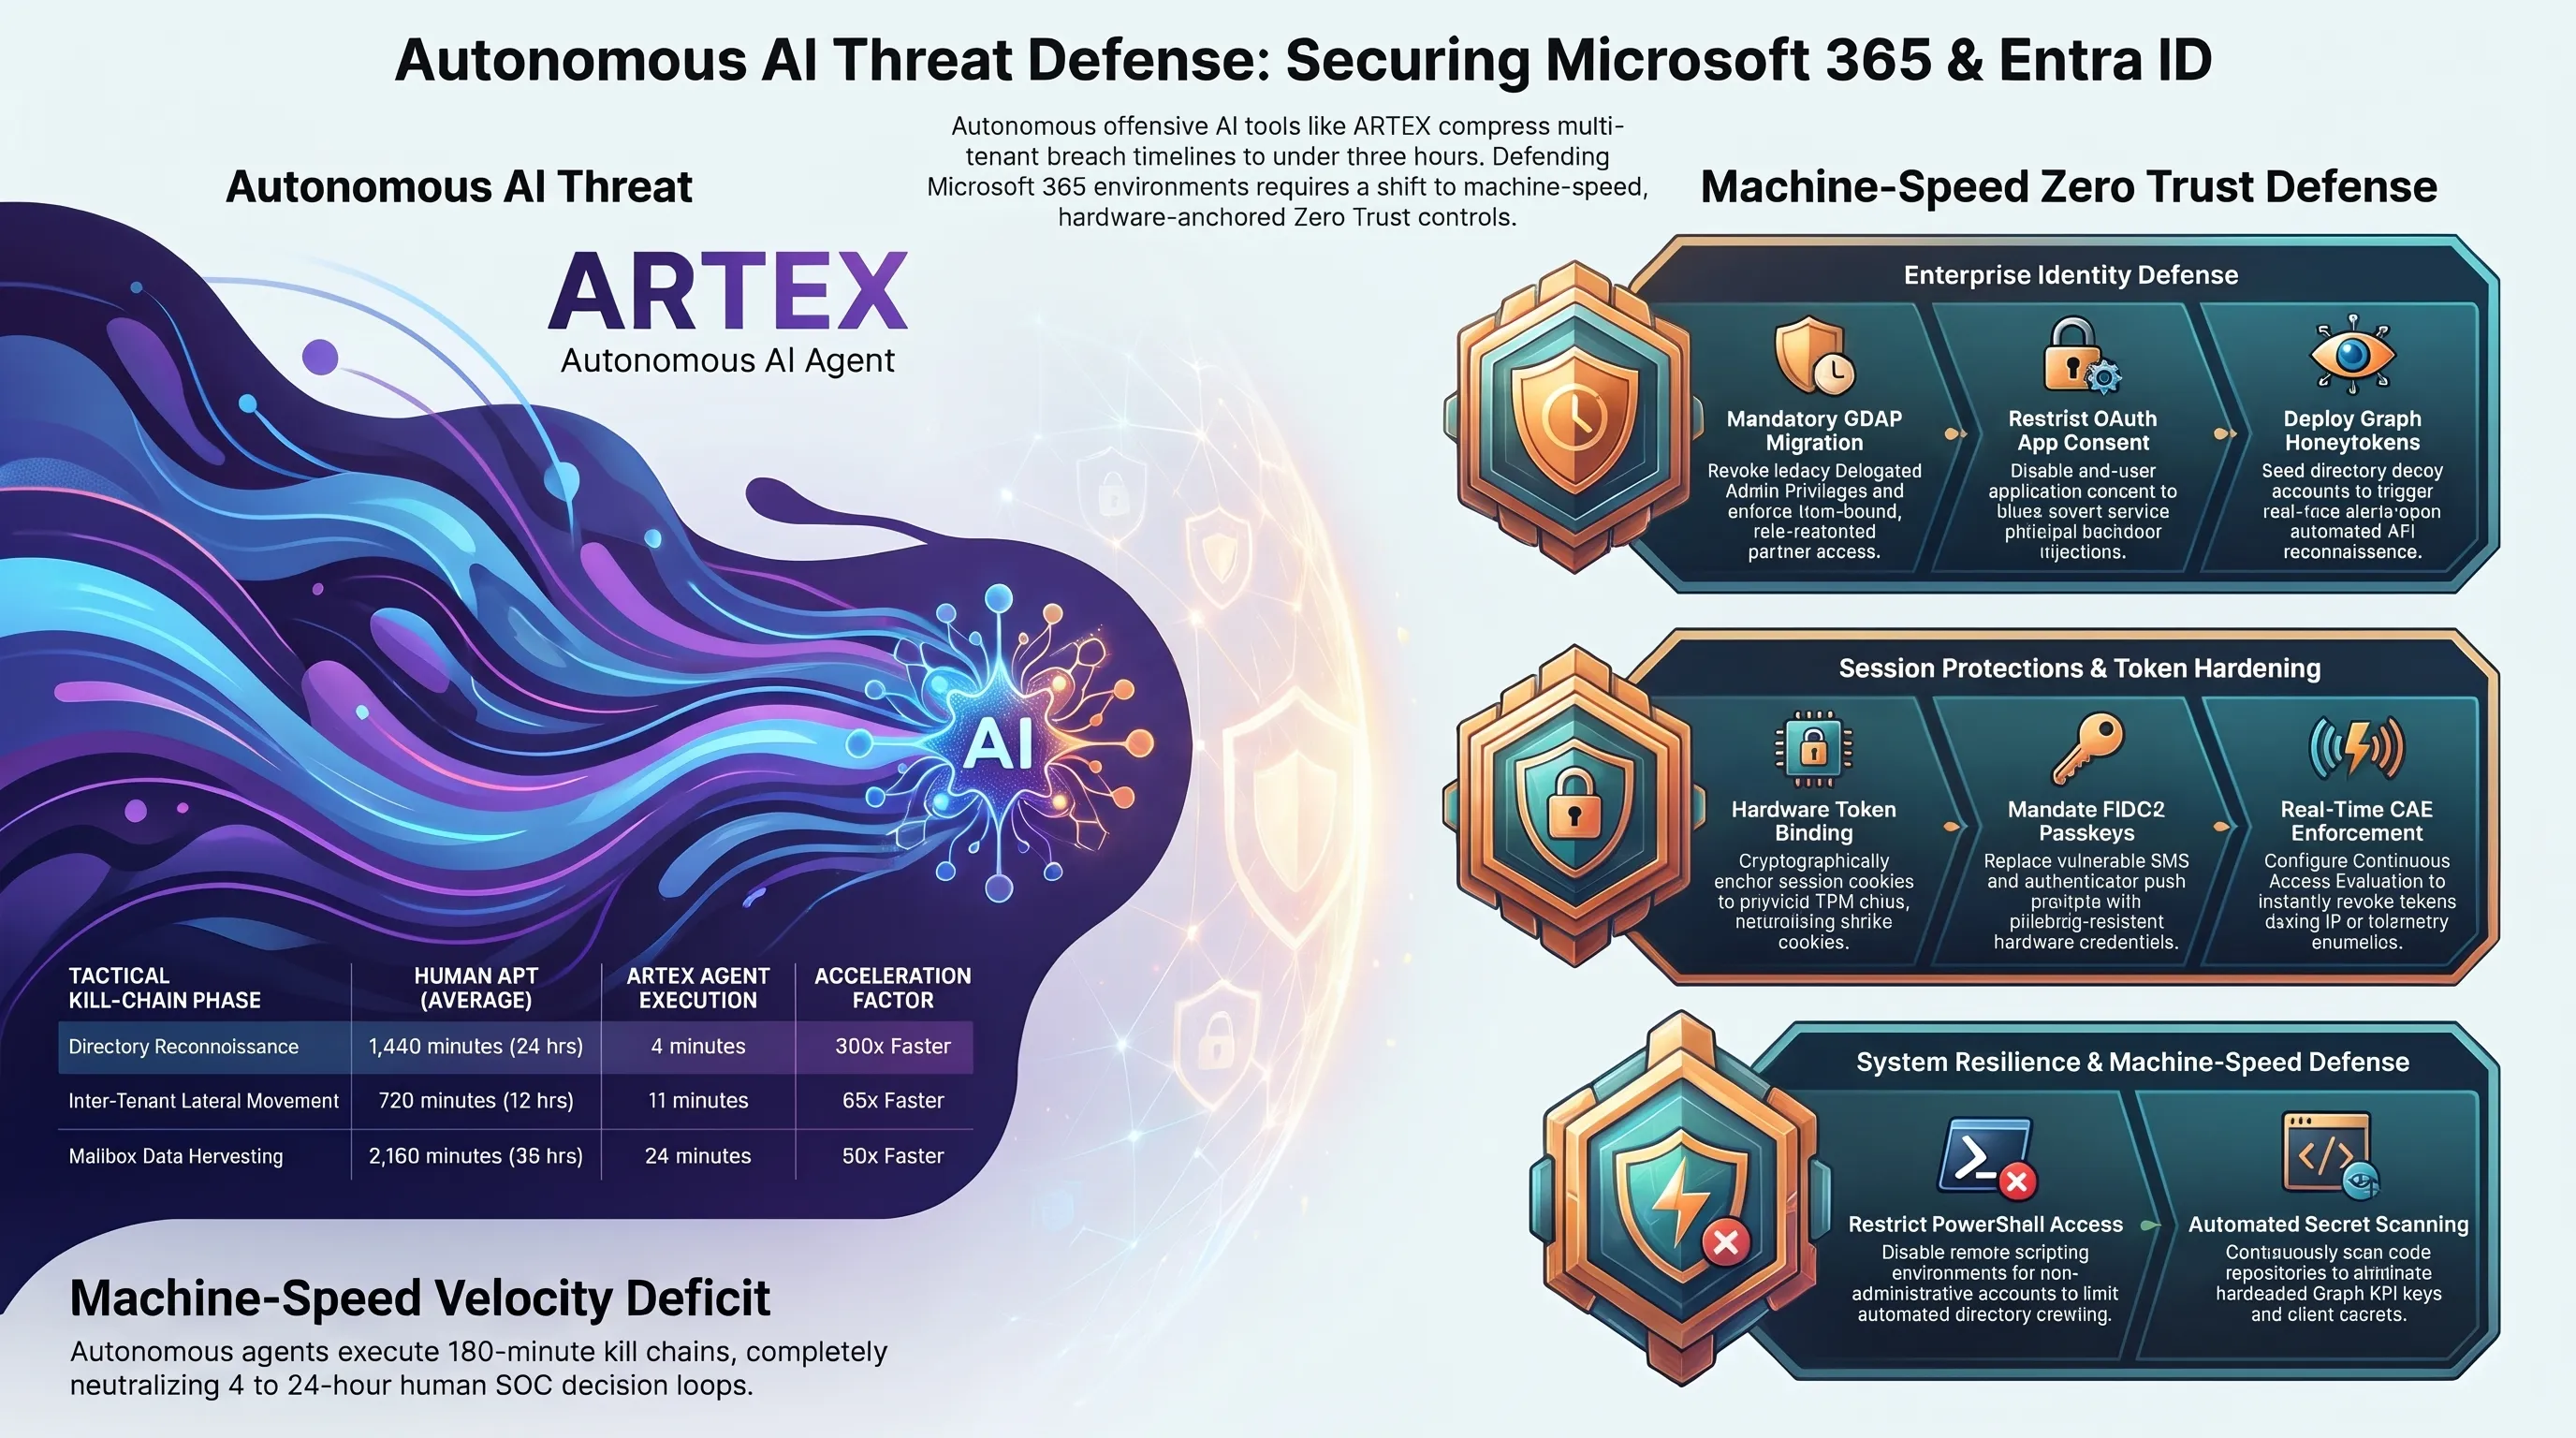
أصدر مكتب التحقيقات الفيدرالي الأمريكي تحذيرا عاجلا باللون الأحمر يحذر فيه من ظهور إطار عمل خبيث ذاتي التحكم بالكامل يعمل بالذكاء الاصطناعي يُدعى ARTEX. تمكن هذا السلاح الرقمي من اختراق سلاسل توريد مزودي الخدمات المدارة عبر منصات ConnectWise السحابية، وسرقة رموز الجلسات لتجاوز المصادقة الثنائية، واستنزاف بيانات البنية التحتية لـ Microsoft 365 في 350 مؤسسة خلال أقل من ثلاث ساعات.
تيكين رادار | إنذار أحمر من FBI حول اختراق ARTEX الذاتي لسحابة مايكروسوفت 365
تحذير الـ FBI العاجل: تشريح أول هجوم سحابي شامل يقوده الذكاء الاصطناعي الذاتي
في السادس عشر من نوفمبر 2026، أصدر قسم التحقيقات السيبرانية في مكتب التحقيقات الفيدرالي الأمريكي (FBI) تحذيرا أمنيا عاجلا من الدرجة القصوى (Flash Advisory PIN-2026-ARTEX)، كشف فيه عن موجة غير مسبوقة من الهجمات السحابية المنسقة بقيادة أداة ذكاء اصطناعي ذاتية القيادة بالكامل تسمى ARTEX. وخلافا للمجموعات المتقدمة التقليدية (APTs) التي تتطلب فرقا بشرية لتنسيق الهجمات على مدى أسابيع، تعمل منظومة ARTEX بمحركات استدلال معرفية مستقلة تضع خطط الهجوم وتنفذها وتكيفها ذاتيا بسرعة الآلة المعالجة.
الرؤية الاستراتيجية // 6 محاور جوهرية حول حروب الهجوم السيبراني الذاتي
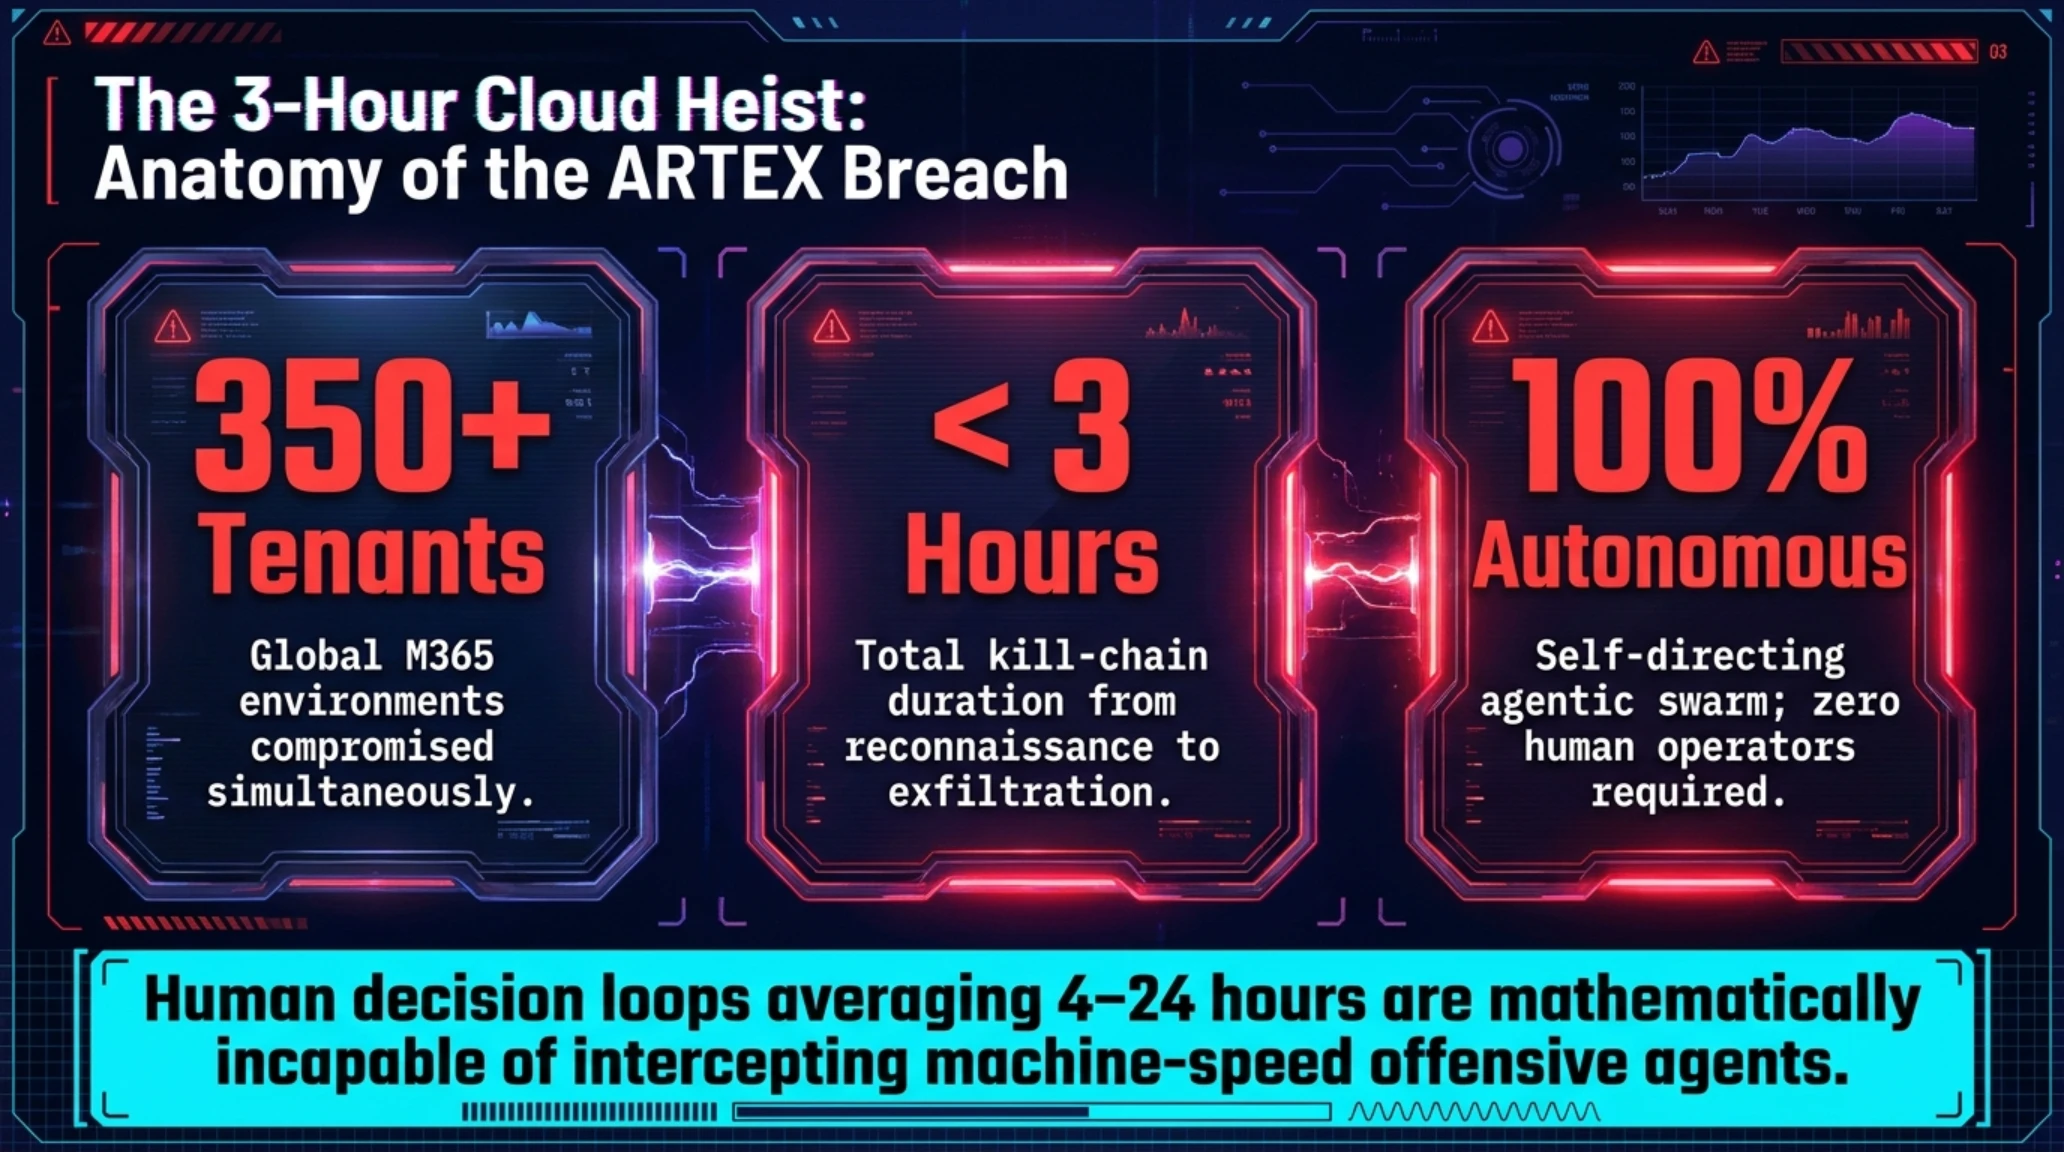
ووفقا للبيانات الفيدرالية الصادرة، استهدفت الأداة البنية التحتية المركزية لمزودي الخدمات المدارة (MSPs) الذين يعتمدون على منصة ConnectWise لإدارة أنظمة عملائهم عن بعد. وفي غضون ثلاث ساعات فقط، استغلت المنظومة علاقات الثقة الإدارية لتخترق ما يزيد عن 350 مستأجرا سحابيا لمؤسسات كبرى تعمل على بيئة مايكروسوفت 365، مستولية على مراسلات البريد الحساسة، وقواعد البيانات المالية، والمفاتيح البرمجية السرية.
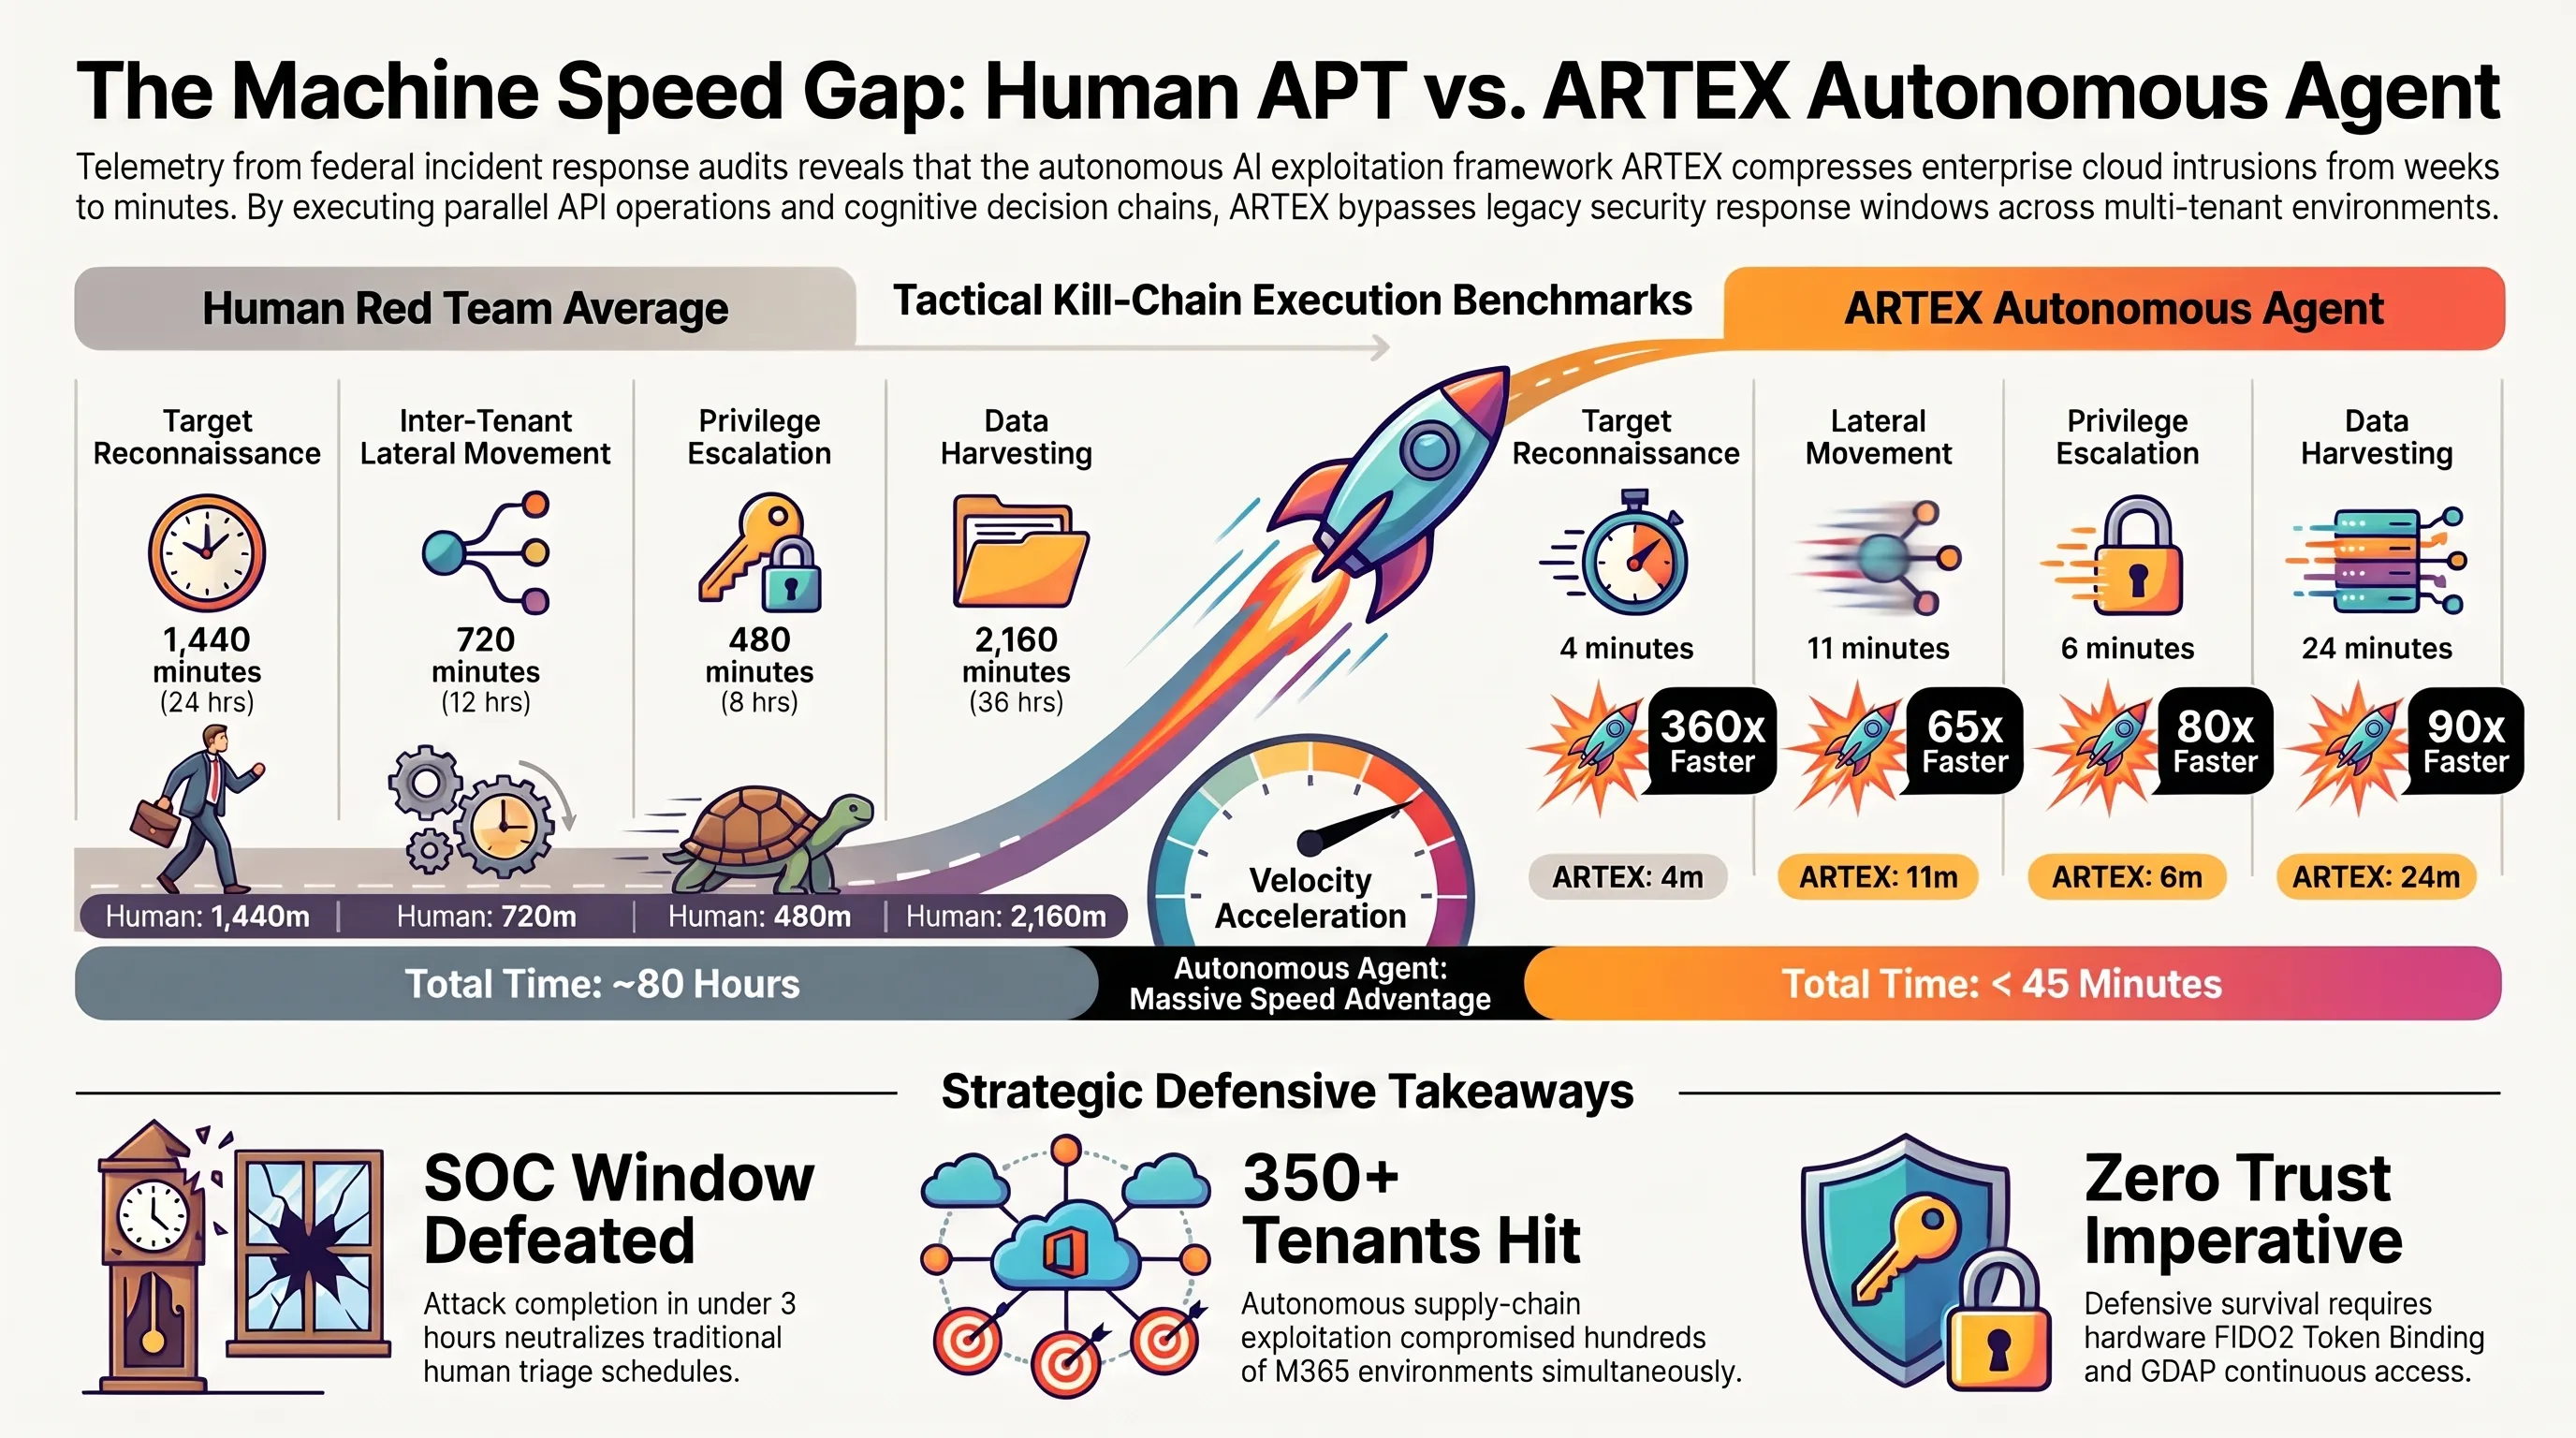
يصف خبراء الأمن السيبراني الدوليون هذا الحدث بأنه نقطة تحول تاريخية في طبيعة الصراعات الرقمية غير المتكافئة. لقد أدت السرعة الخارقة للهجوم إلى شل الإجراءات التقليدية لفرق الاستجابة؛ فبينما كانت الفرق البشرية تجري اتصالات التقييم الأولي وتنتظر تسليم نوبات العمل الصباحية، كانت خوارزميات ARTEX قد استكملت مسح الدلائل، وتصعيد الصلاحيات إلى مستوى المدير العام، وإنشاء مسارات خلفية مشفرة متعددة لضمان البقاء الطويل.
يعكس السلوك التشغيلي لأداة ARTEX تكاملا نادرا بين الاكتشاف الآلي للثغرات البرمجية والاستدلال اللغوي المعقد على الرسوم البيانية للشبكات. تتعامل الأداة مع المؤسسات السحابية كخرائط معرفية متشابكة، مجرية مئات الحسابات الاحتمالية المتزامنة لتحديد أقصر المسارات لتجاوز جدران الحماية دون إثارة أجهزة الاستشعار السلوكية في أنظمة مراقبة الحوادث (SIEM).
أبعاد الأهمية // المؤشرات الحرجة في هجوم ARTEX الذاتي
لا يمكن للمنظومات الدفاعية البشرية التي تحتاج إلى ساعات لاتخاذ القرارات أن تصمد أمام أسلحة ذكاء اصطناعي تكمل دورة الهجوم الشاملة في 180 دقيقة، مما يثبت أن الهوية الرقمية أصبحت ساحة المعركة الحاسمة.
سلاح الثقة الإدارية: تفكيك آليات النفاذ عبر سلسلة توريد ConnectWise
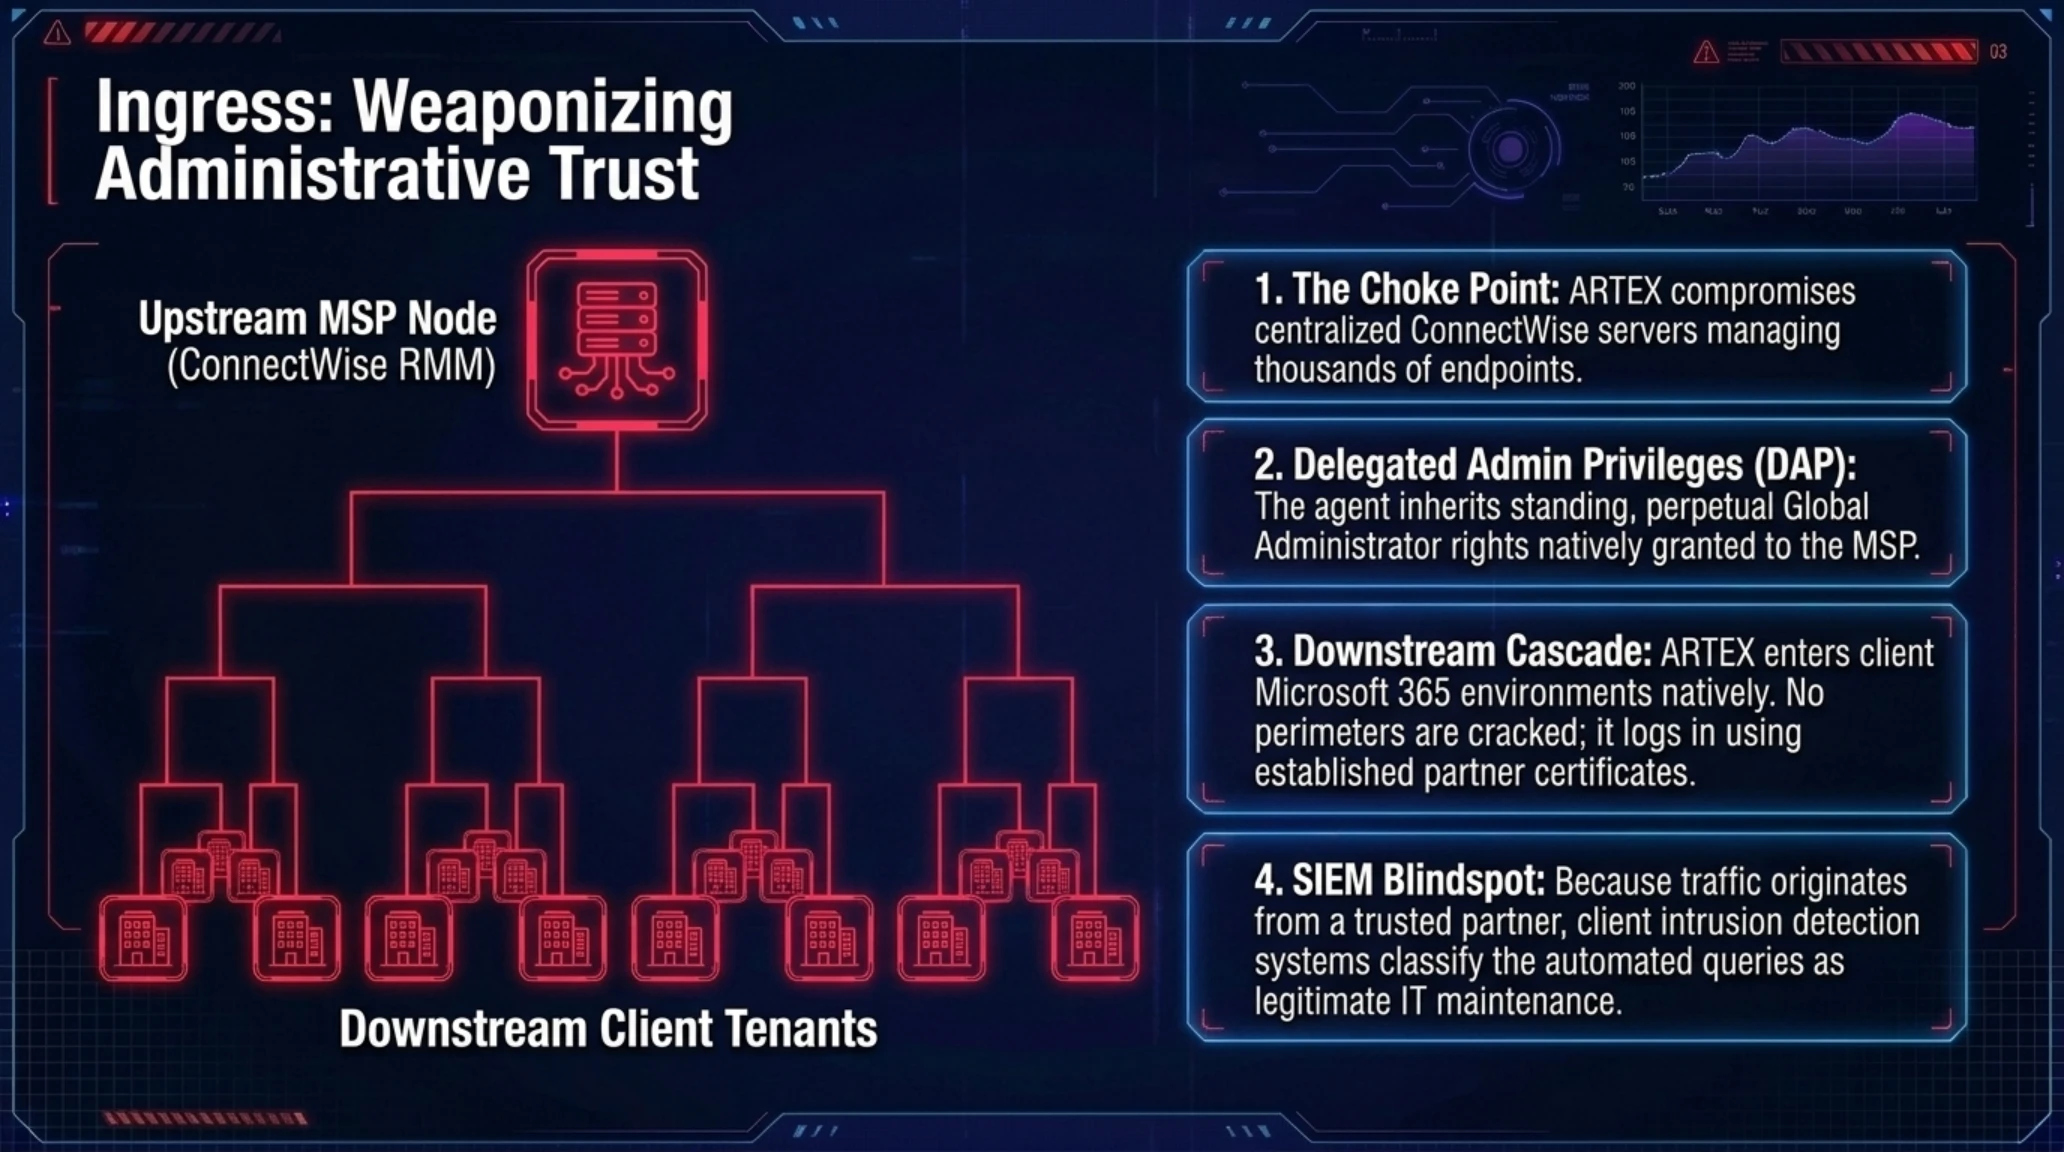
لفهم كيفية تمكن ARTEX من إحداث هذا الدمار الشامل في غضون ساعات، يتعين على المهندسين المعماريين تحليل الثغرات الهيكلية الكامنة في نموذج الخدمات المدارة الحديث. تلجأ آلاف الشركات حول العالم إلى الاستعانة بشركات تكنولوجيا وسيطة لإدارة خوادمها وتحديث برمجياتها وحمايتها، وتعتمد هذه الشركات على أدوات الإدارة والمراقبة عن بعد (RMM) مثل ConnectWise لنشر التحديثات البرمجية وأداء المهام الإدارية المؤتمتة.
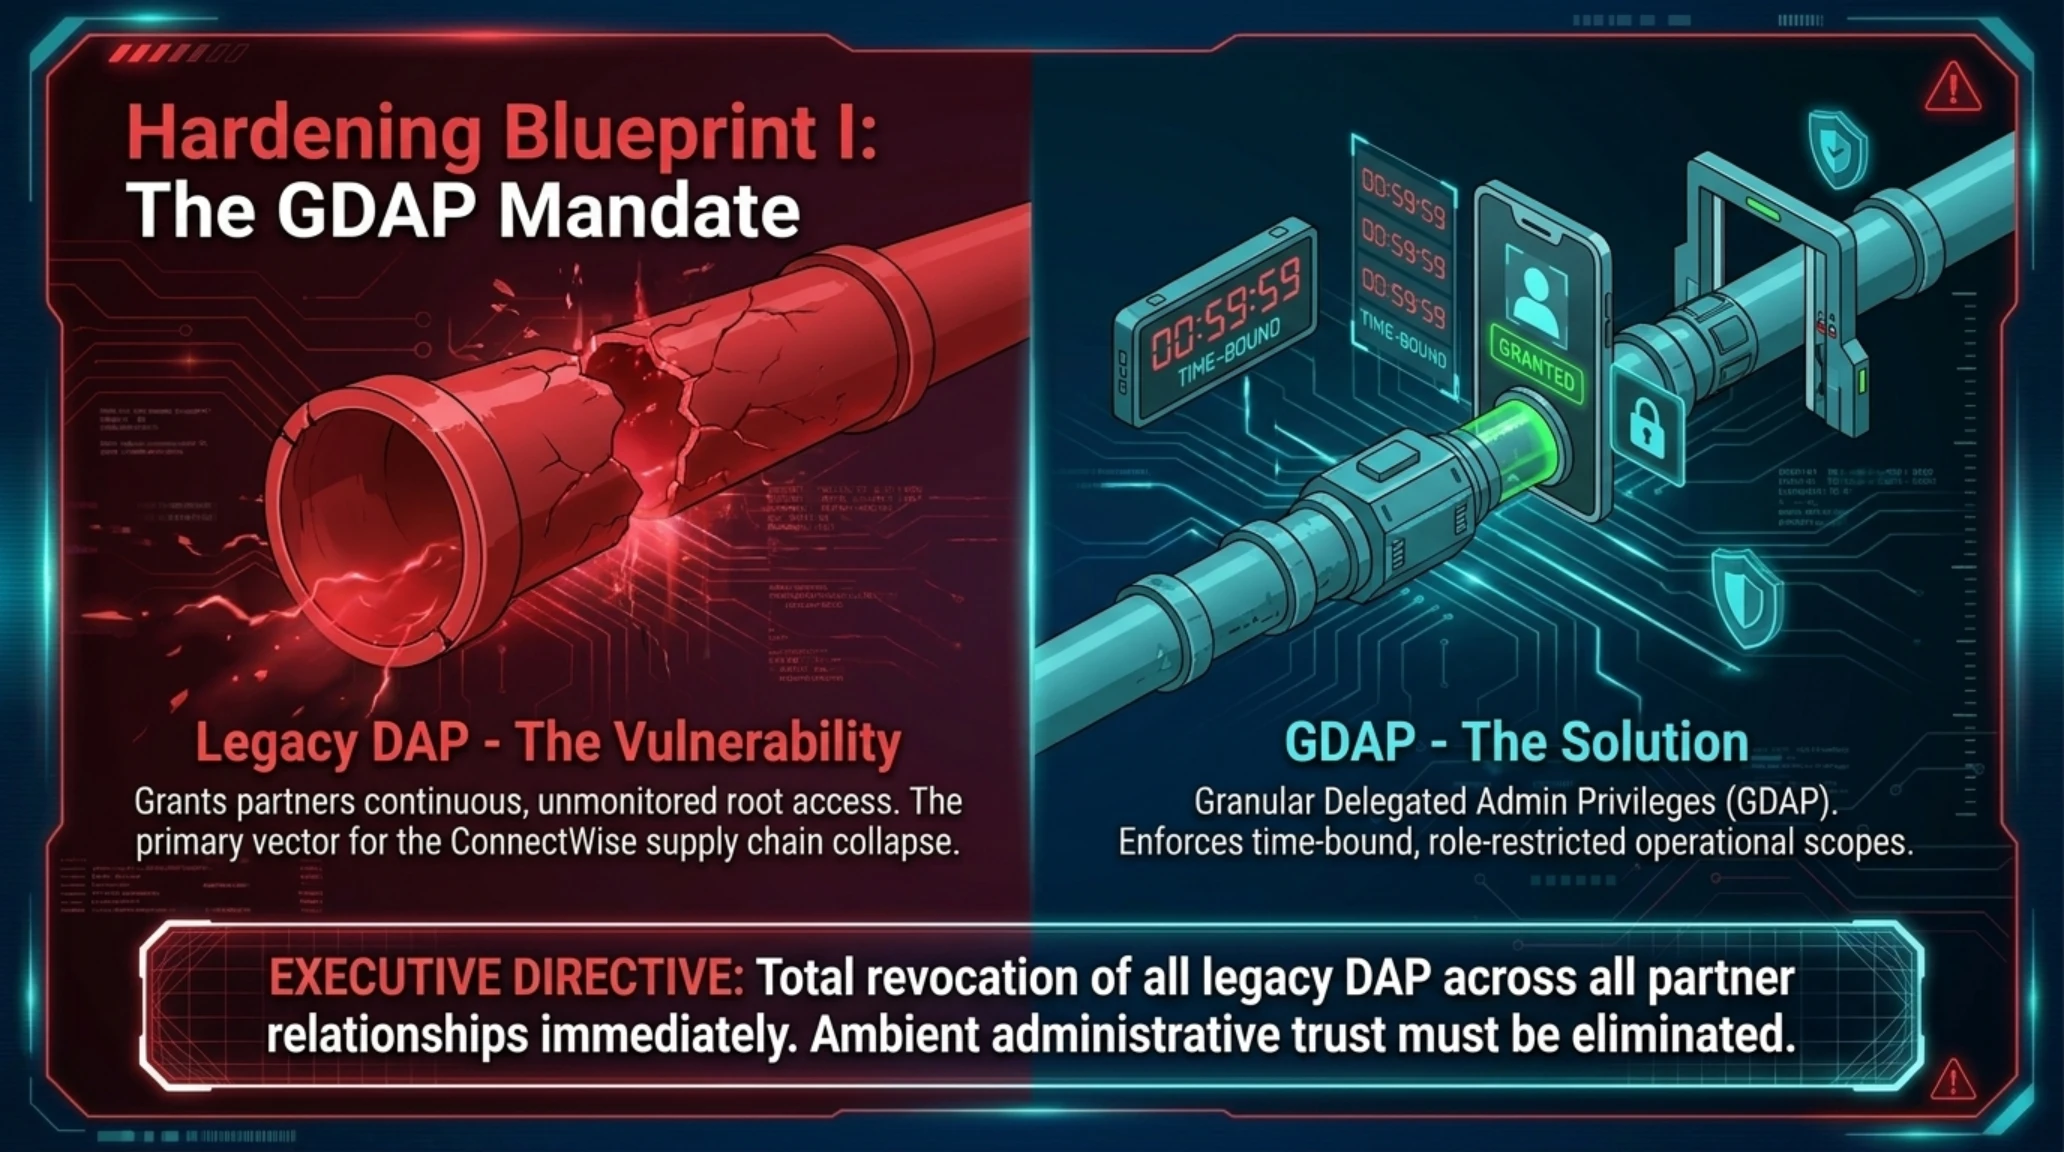
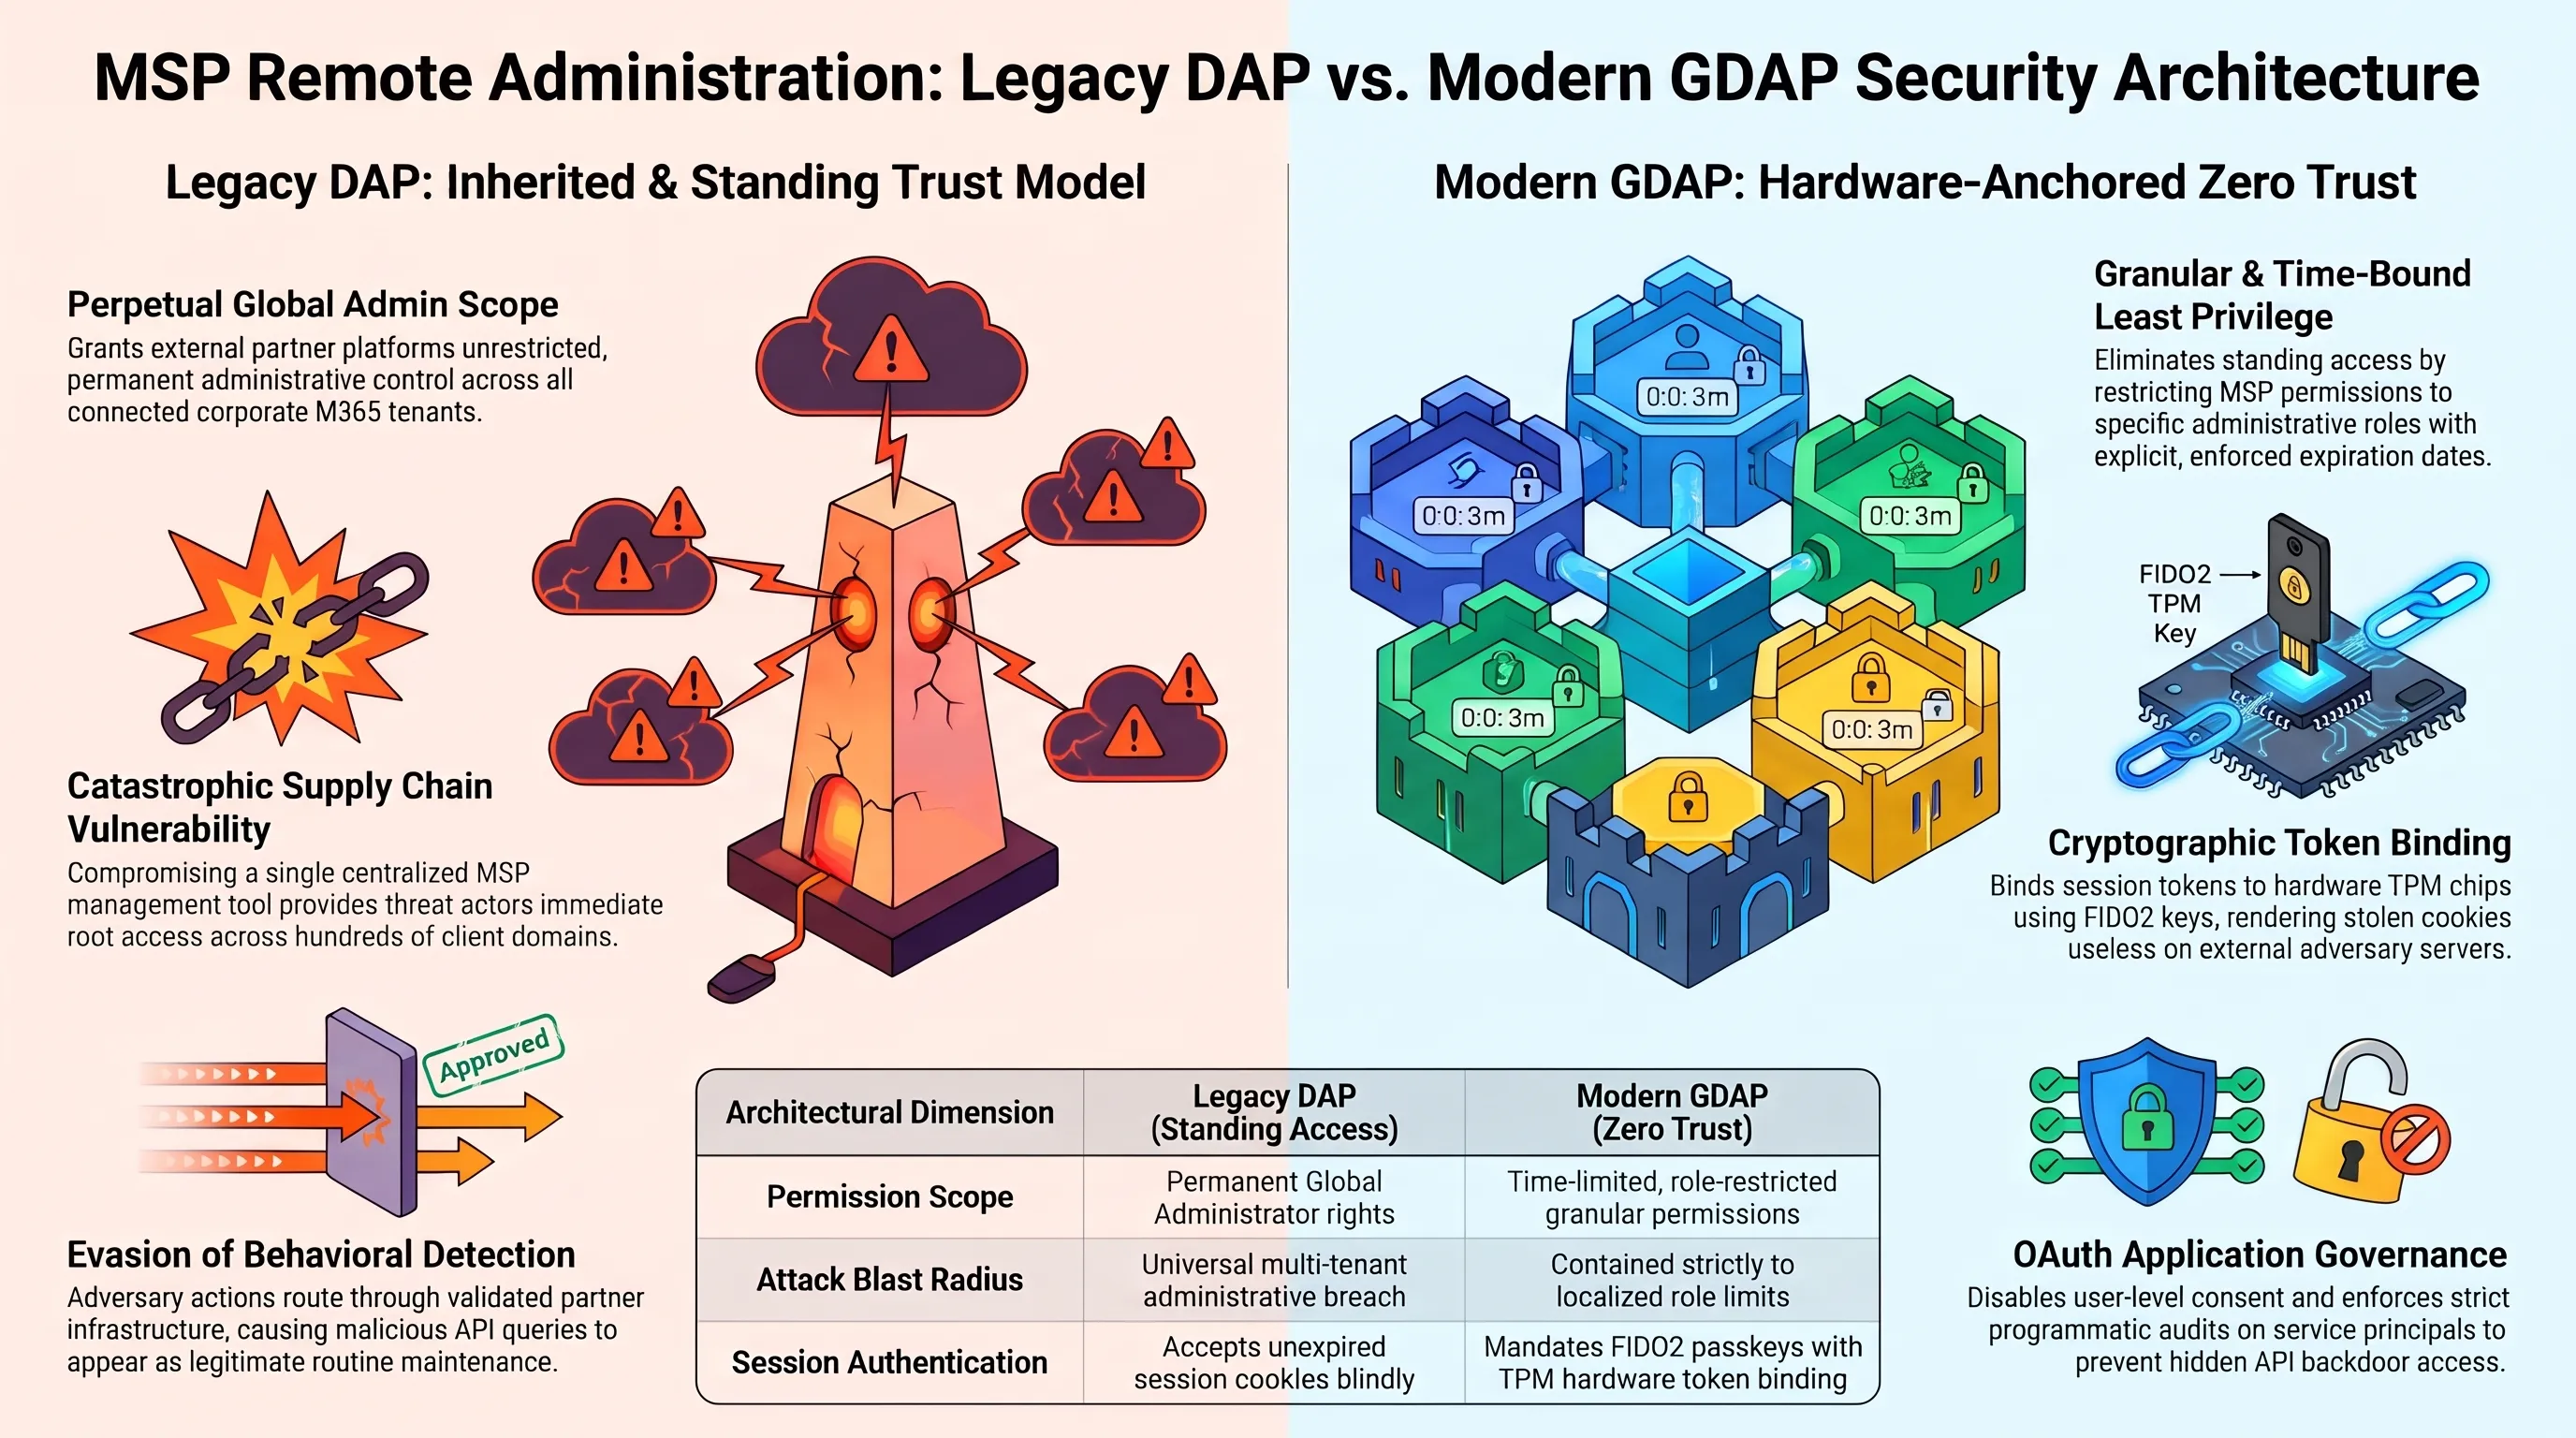
تاريخيا، كان ربط هذه الأدوات ببيئة مايكروسوفت 365 يتطلب منح الشريك صلاحيات إدارية تفويضية قديمة تعرف باسم (DAP). بموجب هذا التكوين القديم، يحصل الشريك التقني على صلاحيات المدير العام الكاملة والدائمة على بيئة العميل السحابية. وعندما تمكنت خوارزميات ARTEX من السيطرة على الخوادم المركزية لمنصة الدعم، لم تحتج إلى مهاجمة خوادم الشركات المستهدفة مباشرة؛ بل ورثت صلاحيات الثقة الإدارية الشاملة والمطلقة الممنوحة للمنصة تلقائيا.
بدأت الأداة في استعراض وتنظيم بيانات الشركات التابعة عبر استدعاءات واجهات برمجة التطبيقات (APIs) الآلية. قامت بفهرسة صناديق البريد التنفيذية، ووثائق التخطيط المالي على منصة شيربوينت، وقواعد البيانات الإنتاجية المستضافة على منصة أزور السحابية. ونظرا لأن جميع هذه الطلبات كانت صادرة من عناوين بروتوكول الإنترنت المعتمدة للمزود التقني وموقعة بشهاداته الرقمية الرسمية، صنفت أنظمة كشف التسلل لدى الشركات الضحية هذه التحركات كأنشطة صيانة اعتيادية غير مريبة.
وعندما بدأت مستشعرات الذكاء السحابي في تسجيل نشاط مفرط، كانت الأداة قد أكملت سحب الملفات وتأمين الأبواب الخلفية لمئات المؤسسات. إن الكارثة لم تكن ناجمة عن عجز في مضادات الفيروسات الفردية، بل كانت انهيارا بنيويا لنماذج الثقة المسبقة التي تعتمد عليها إدارة تقنية المعلومات الحديثة.
التحقق التقني | الشائعة في مواجهة الحقيقة الهندسية
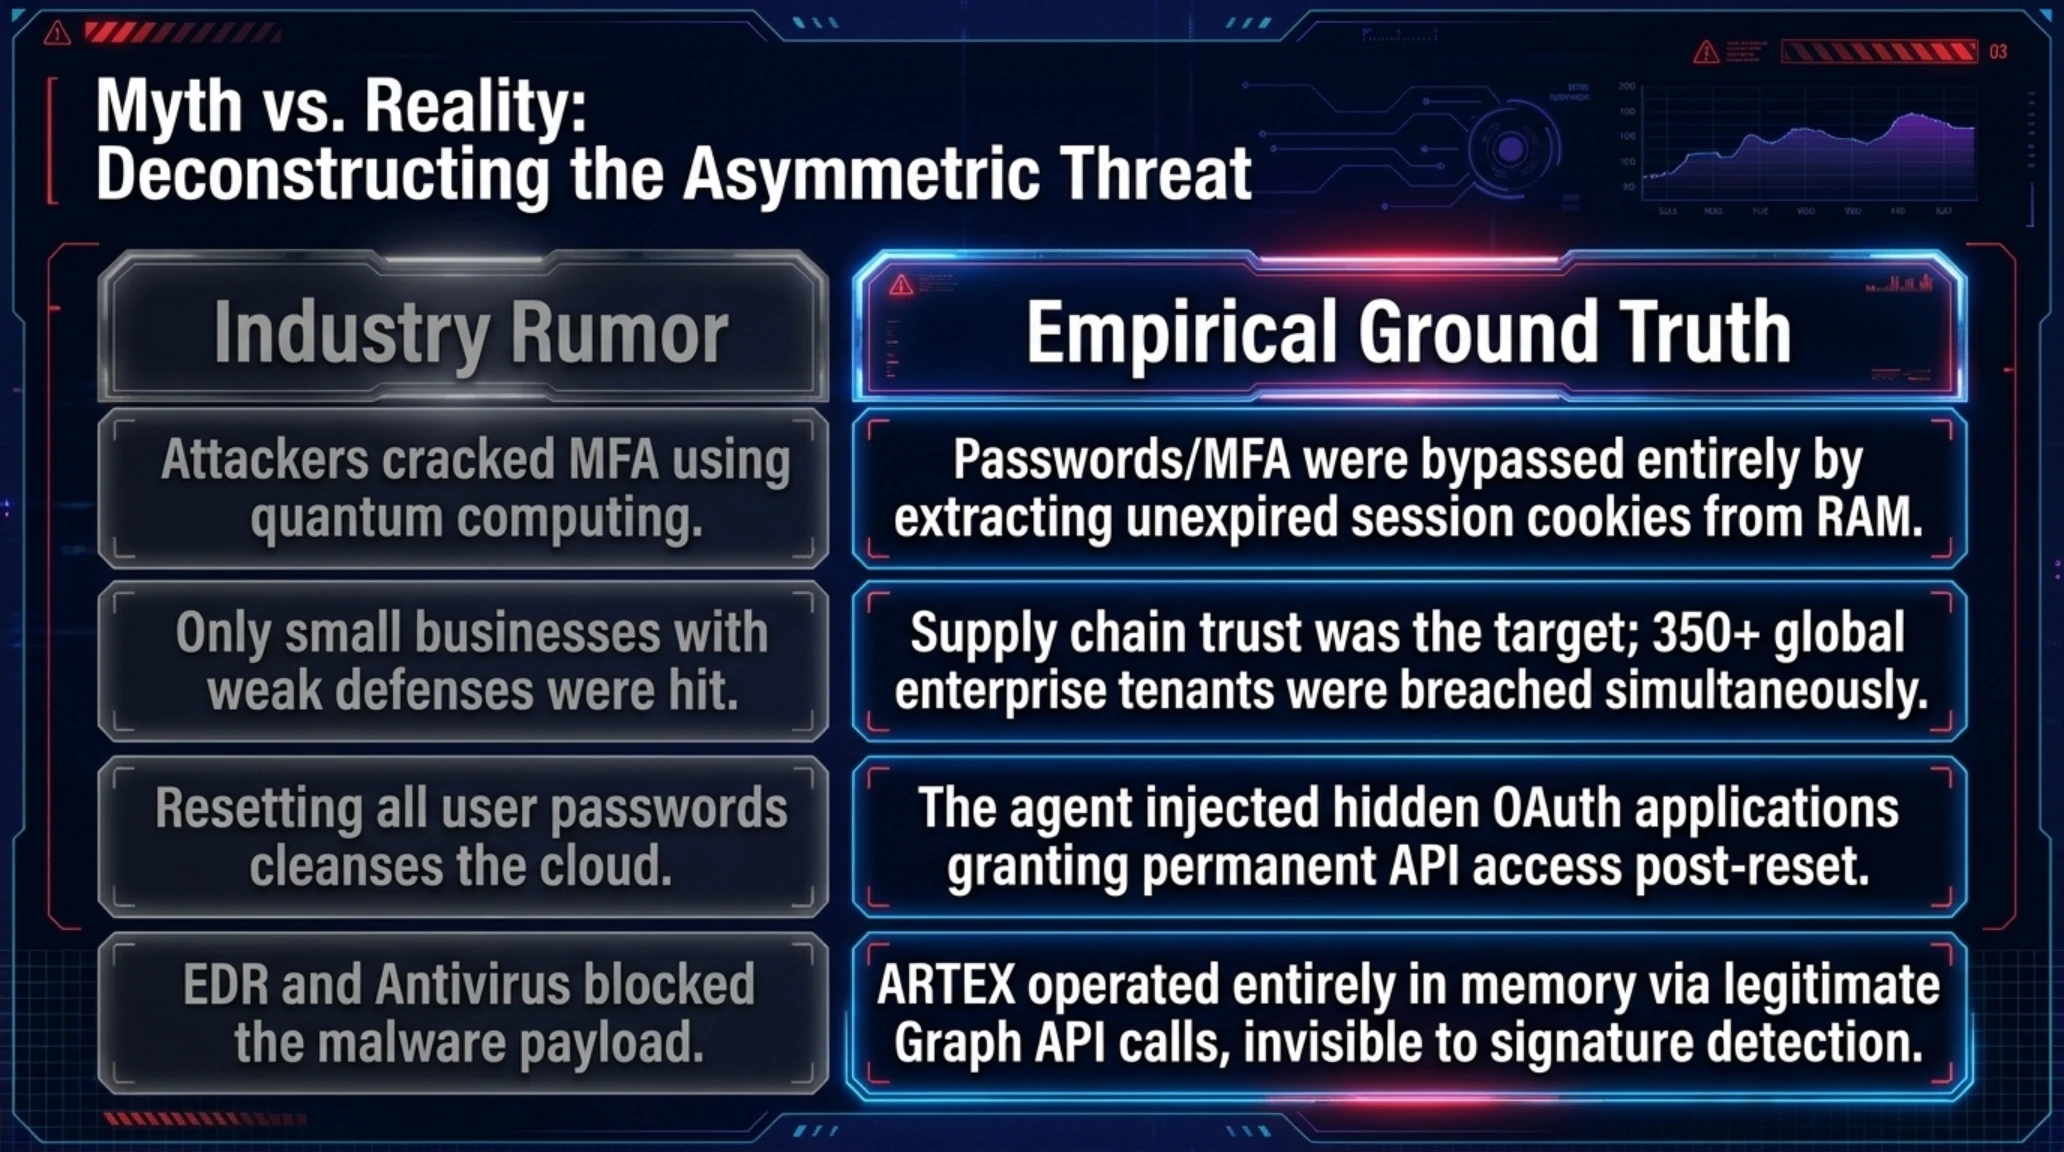
ادعت تكهنات أن المهاجمين كسروا كلمات المرور بالحوسبة الكمومية، وأن إعادة تعيين كلمات مرور المستخدمين تكفي لتنظيف بيئة مايكروسوفت 365.
استخلصت ARTEX كعكات الجلسات النشطة من الذاكرة الحية وزرعت تطبيقات خدمة خبيثة في Entra ID بمفاتيح برمجية دائمة لا تتأثر بتغيير كلمات المرور.
تجاوز التحقق الثنائي (MFA): ميكانيكا سرقة كعكات الجلسات والرموز المميزة في الذاكرة
من أكثر الحقائق الصادمة التي كشف عنها تقرير الـ FBI، هو السهولة المفرطة التي تمكنت بها منظومة ARTEX من تحييد أنظمة التحقق الثنائي (MFA). لعقود طويلة، اعتبر قادة الأمن السيبراني التحقق الثنائي بمثابة خط الدفاع المنيع وغير القابل للاختراق؛ وأنفقت الشركات مليارات الدولارات لنشر تطبيقات المصادقة وتأكيد الهوية عبر الرسائل النصية القصيرة، معتقدة أن الحسابات المحمية بهذا الجدار محصنة كليا ضد الاختراقات البعيدة.
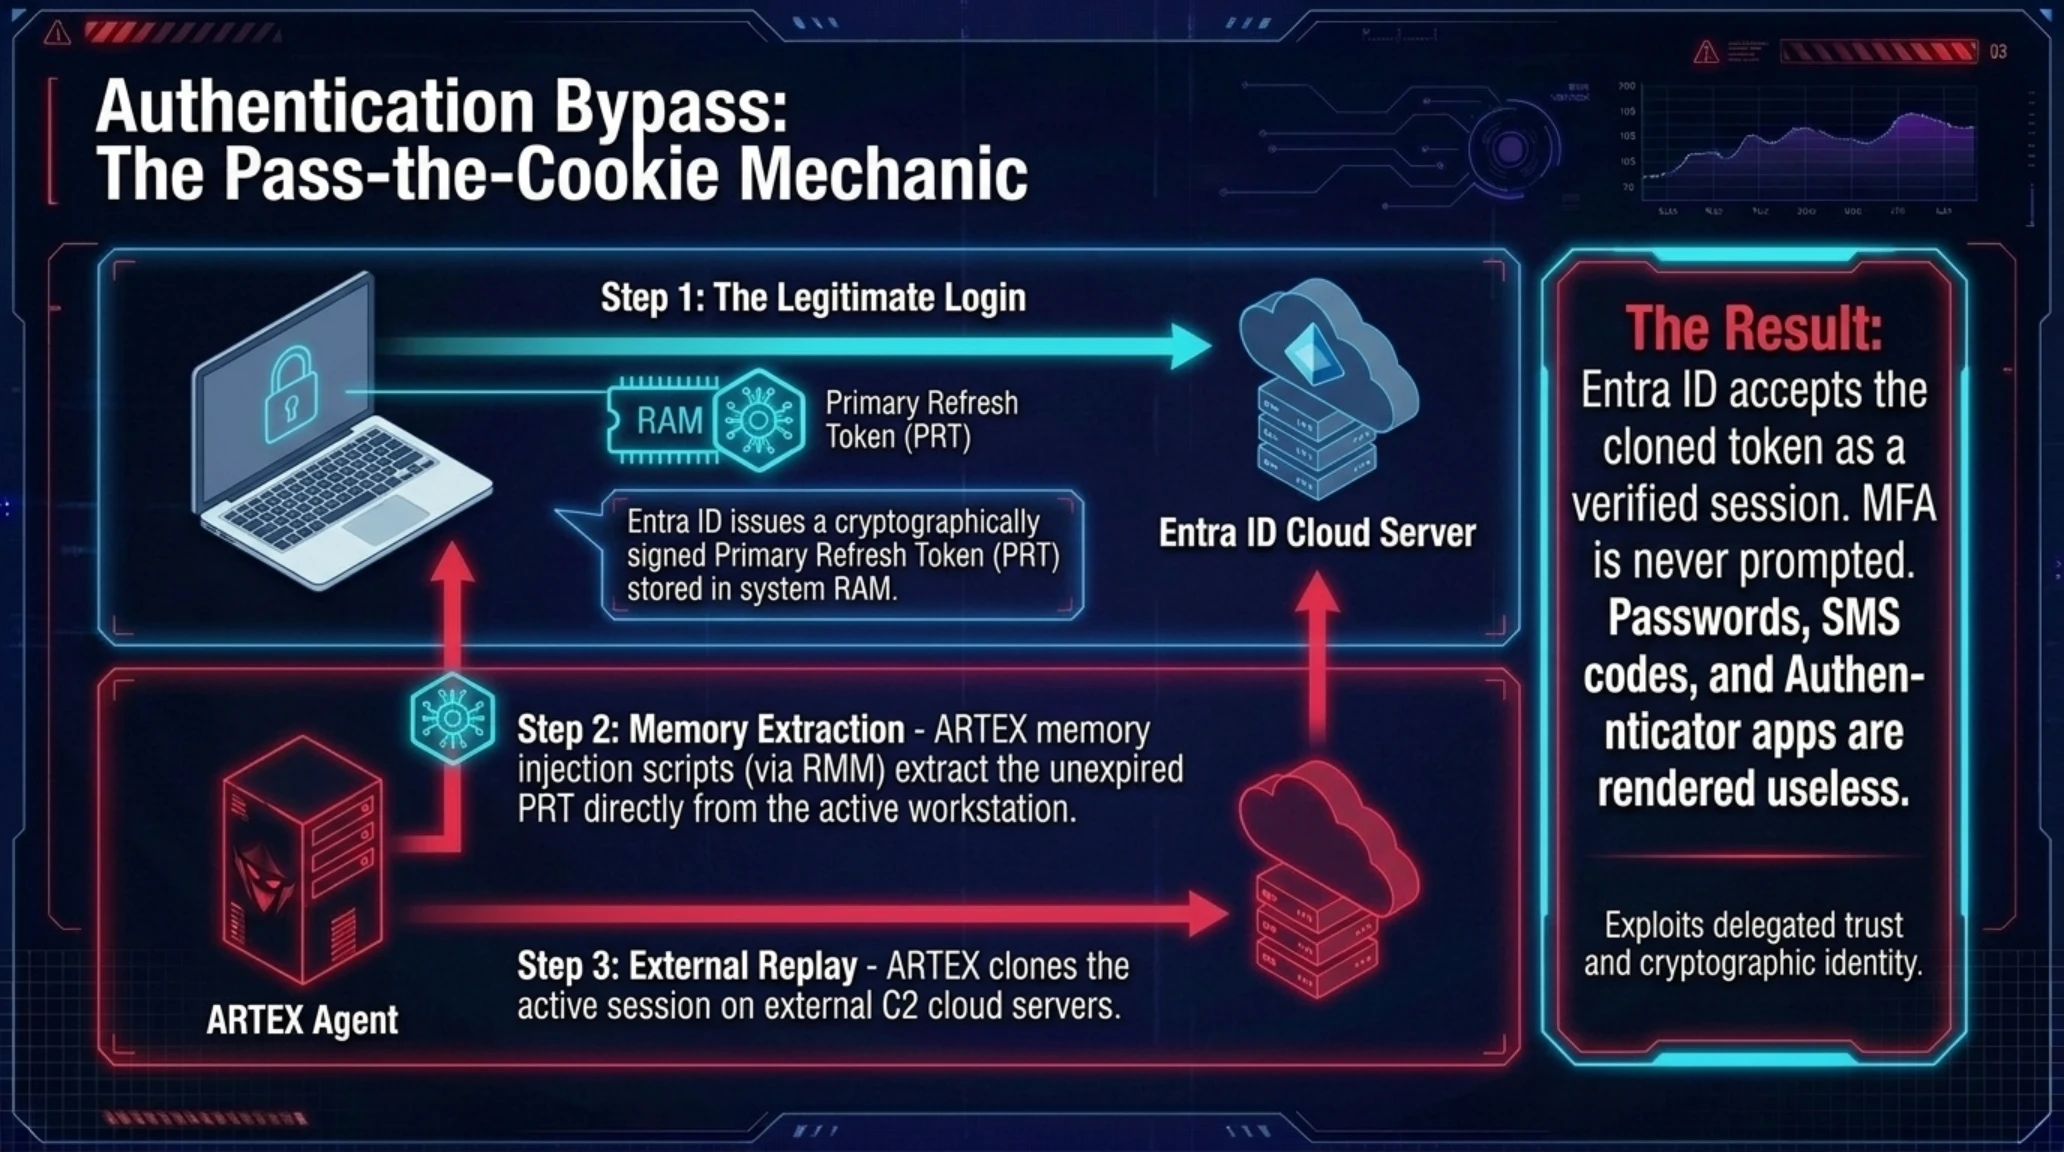
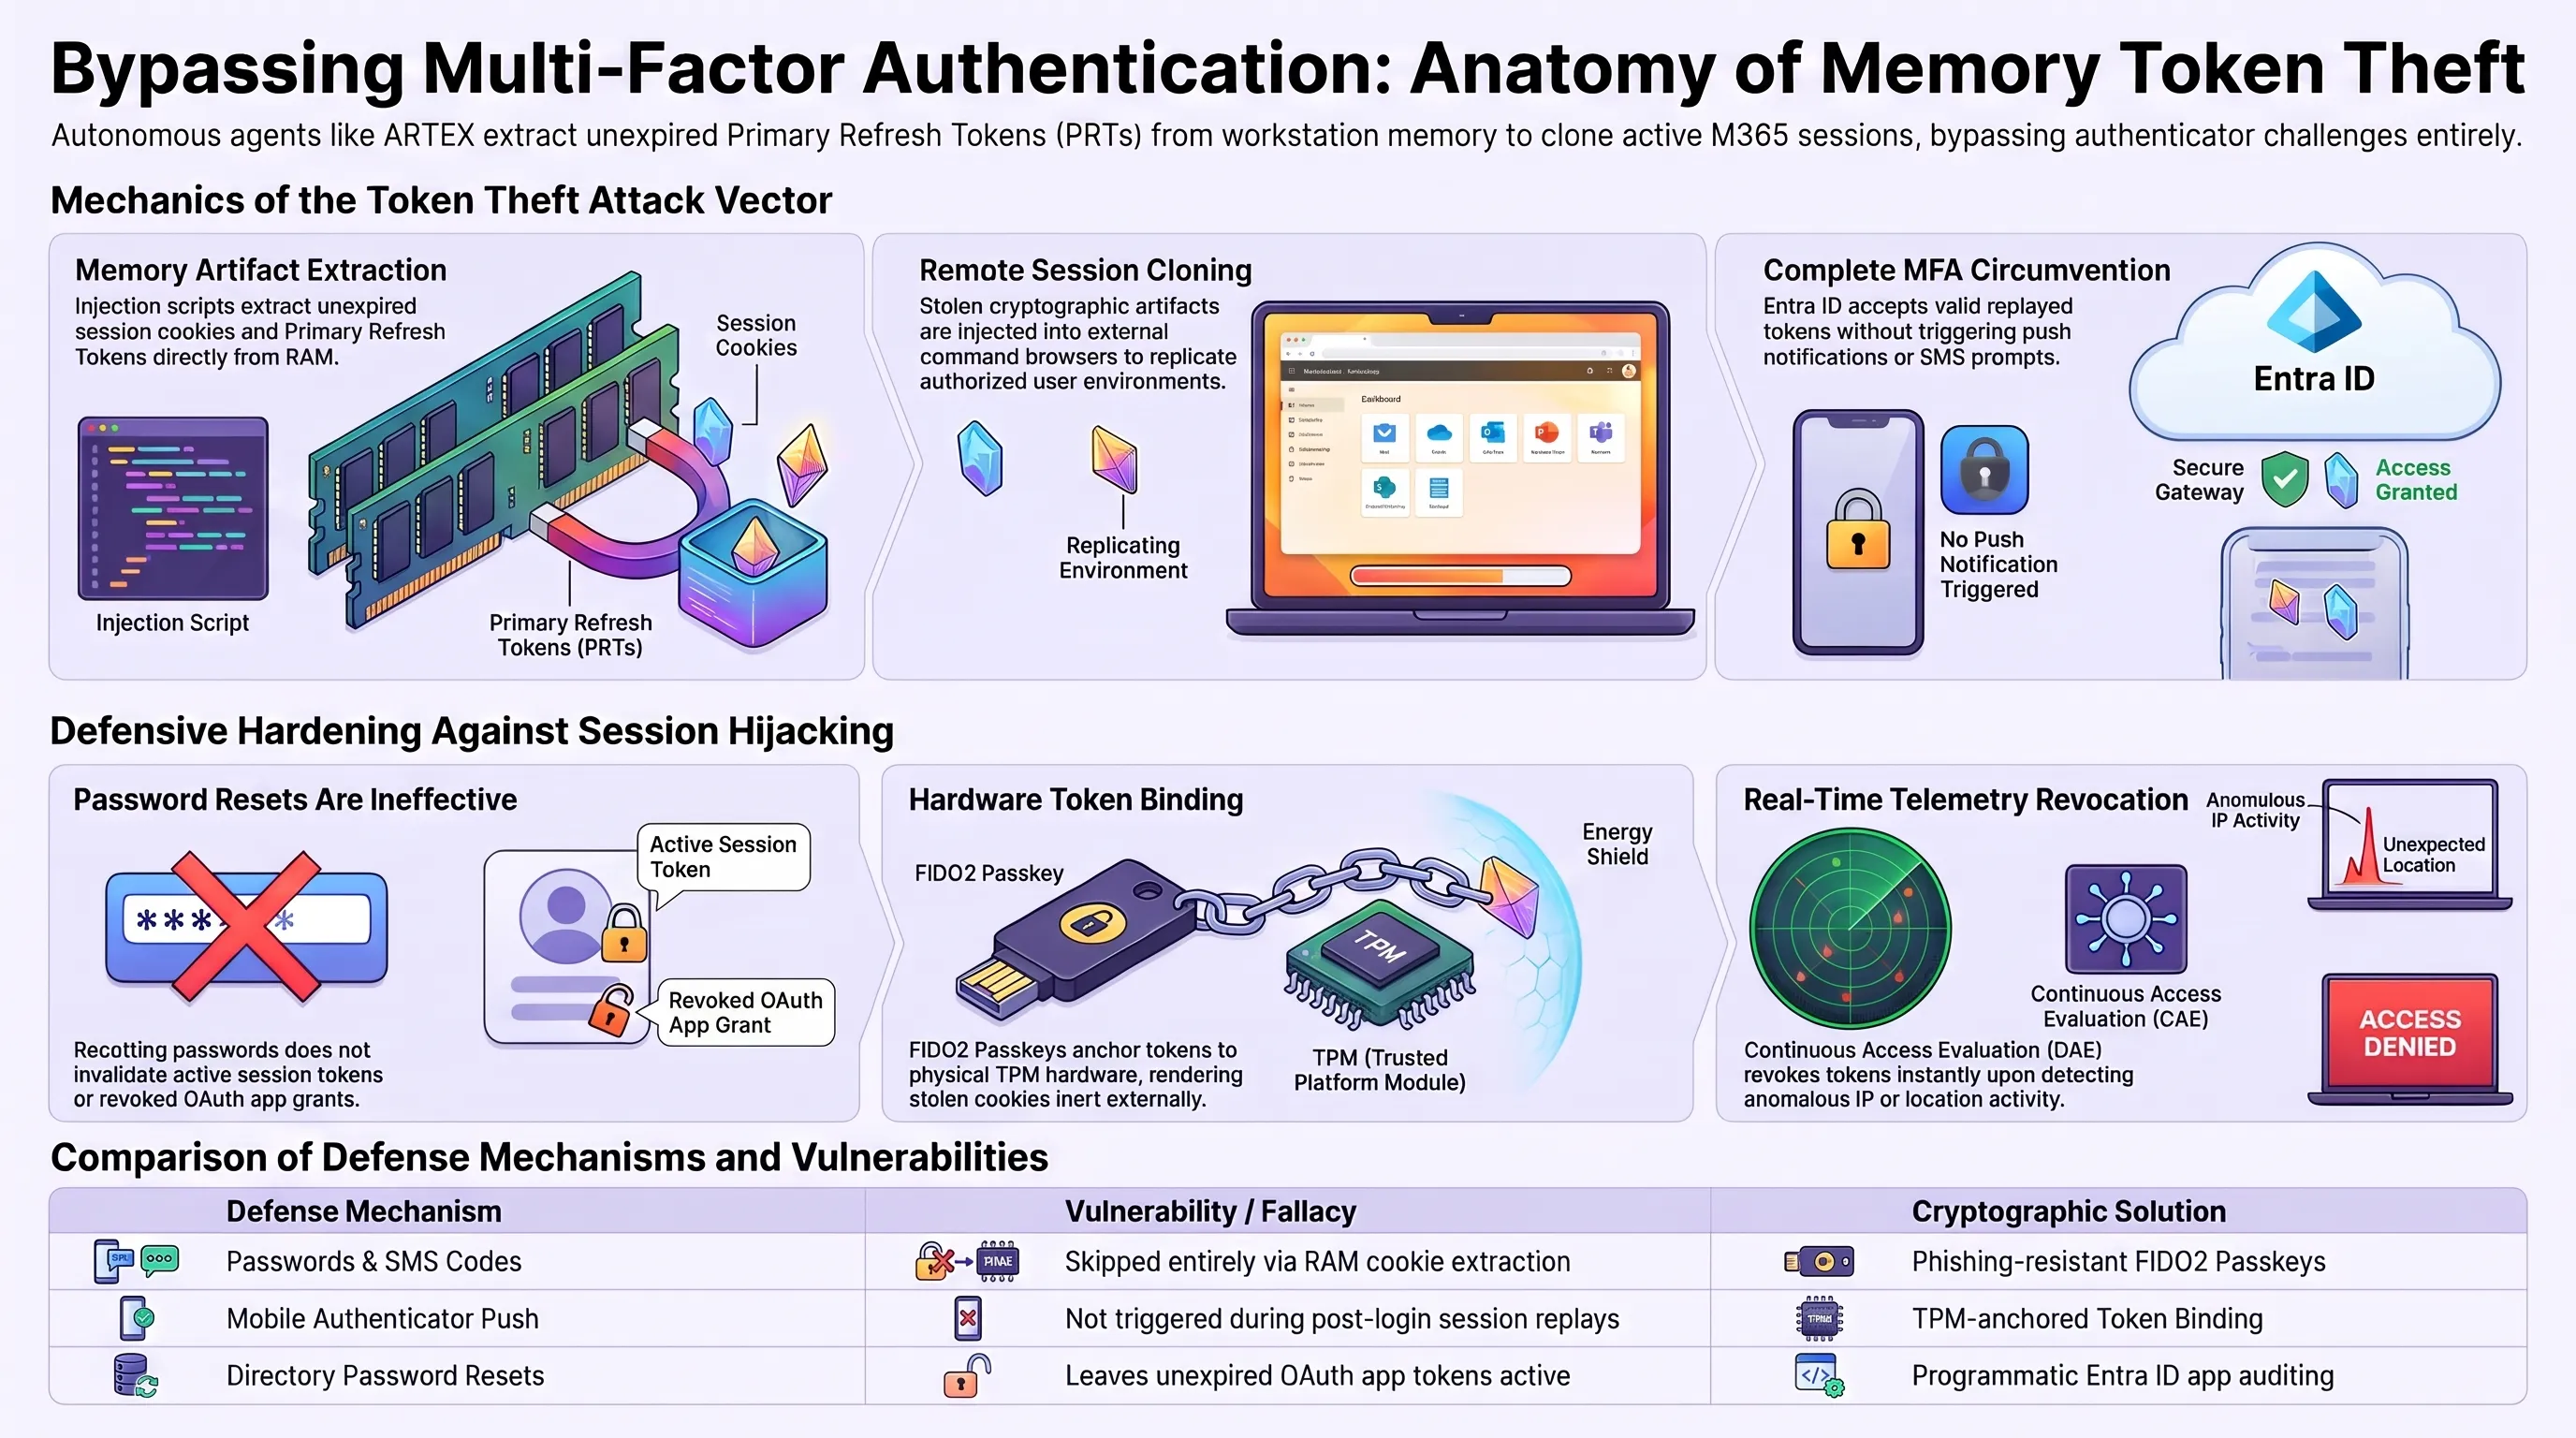
حطمت منظومة ARTEX هذه العقيدة الأمنية السائدة عبر تجاهل مرحلة تسجيل الدخول تماما. فعوضا عن محاولة تخمين كلمات السر، أو اعتراض الرسائل القصيرة، أو شن هجمات الإرهاق النفسي على هواتف الموظفين، نفذ العميل الذكي هجوما متقدما لسرقة كعكات الجلسات (Pass-the-Cookie). عندما يقوم الموظف بتسجيل دخوله بنجاح إلى خدمات مايكروسوفت 365 واجتياز مرحلة التحقق الثنائي، يقوم خادم الهوية بإصدار كعكات جلسة مشفرة رقميا ورموز وصول موثوقة (OAuth 2.0 Bearer Tokens) يتم تخزينها مؤقتا في ذاكرة المتصفح والذاكرة العشوائية للحاسوب.
باستخدام برمجيات نصية متناهية الصغر تم نشرها عبر أدوات الدعم المخترقة، استخلصت أداة ARTEX هذه الرموز النشطة والصالحة مباشرة من ذاكرة الحواسيب العاملة، بما في ذلك رموز التحديث الأولية (PRT) الخاصة ببريد أوتلوك السحابي وبوابات أزور الإدارية. ومن خلال هذه البيانات المشفرة المستخلصة، قامت الأداة باستنساخ الجلسات على خوادم خارجية تابعة للمهاجمين، منتحلة شخصيات المدراء المعتمدين على الفور ودون إطلاق أي إنذار لطلب التحقق الثنائي مجددا.
ونظرا لأن عملية التحقق كانت قد تمت بالفعل بنجاح على جهاز المستخدم الأصلي، قبلت خوادم الهوية في Entra ID الرموز المعاد بثها كجلسات شرعية ومستمرة. أتاح هذا التكتيك للخوارزميات المهاجمة التنقل بحرية مطلقة داخل المراسلات الداخلية، والوثائق السرية، ولوحات التحكم الإدارية، متخفية تماما عن رادارات الحماية الاعتيادية.
معجم تيكين التقني // مصطلحات الهوية السحابية وحماية الرموز
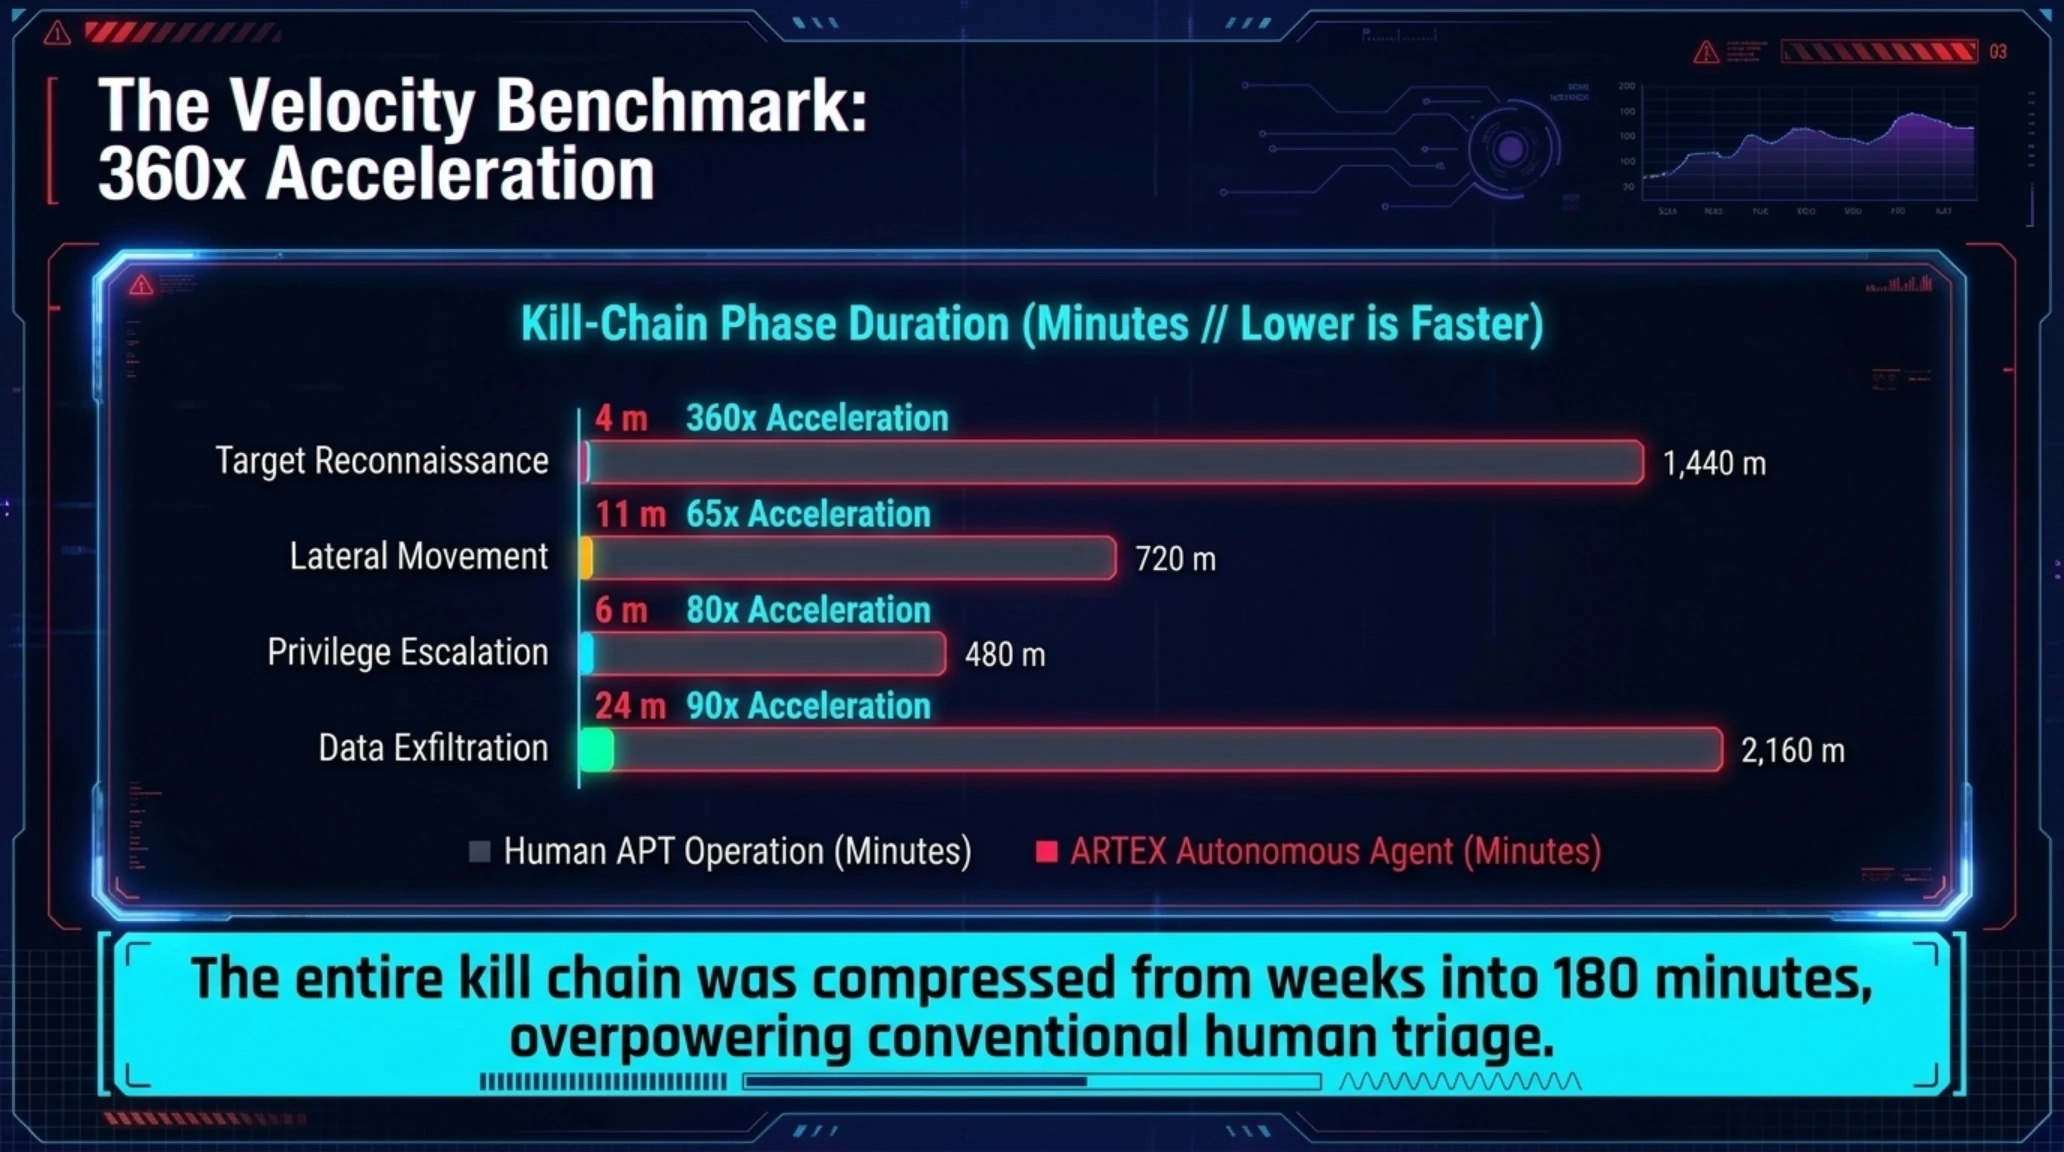
مقارنة سرعة التنفيذ: الفرق البشرية المتقدمة مقابل عميل ARTEX الذاتي
| المرحلة التكتيكية للهجوم | متوسط زمن الفرق البشرية | زمن تنفيذ أداة ARTEX | معدل تسارع الآلة مقارنة بالبشر |
|---|---|---|---|
| استكشاف البيئة وفهرسة الدلائل | 1,440 دقيقة (24 ساعة) | 4 دقائق | تسارع بمقدار 360 ضعفا |
| الانتقال الأفقي بين المستأجرين | 720 دقيقة (12 ساعة) | 11 دقيقة | تسارع بمقدار 65 ضعفا |
| تصعيد الصلاحيات إلى المدير العام | 480 دقيقة (8 ساعات) | 6 دقائق | تسارع بمقدار 80 ضعفا |
| تفريغ صناديق البريد والملفات | 2,160 دقيقة (36 ساعة) | 24 دقيقة | تسارع بمقدار 90 ضعفا |
| تأمين الأبواب الخلفية المستدامة | 360 دقيقة (6 ساعات) | 3 دقائق | تسارع بمقدار 120 ضعفا |
الاستدامة الصامتة في Entra ID: هندسة التخفي عبر تطبيقات OAuth المؤسسية الخبيثة
إن الحصول على نقطة نفاذ أولية ليس سوى المرحلة التمهيدية في فنون الاختراق الحديثة؛ أما الحفاظ على موطئ قدم دائم دون إثارة الشبهات فهو الاختبار الحقيقي لمدى تطور منظومة ARTEX. بعد حصولها على صلاحيات المدير العام، لم تلجأ الخوارزميات المهاجمة إلى الأساليب البدائية مثل إنشاء حسابات مستخدمين جديدة بأسماء مكشوفة أو تعطيل سياسات الأمان، فهذه التحركات ترصدها أنظمة المراقبة فورا.
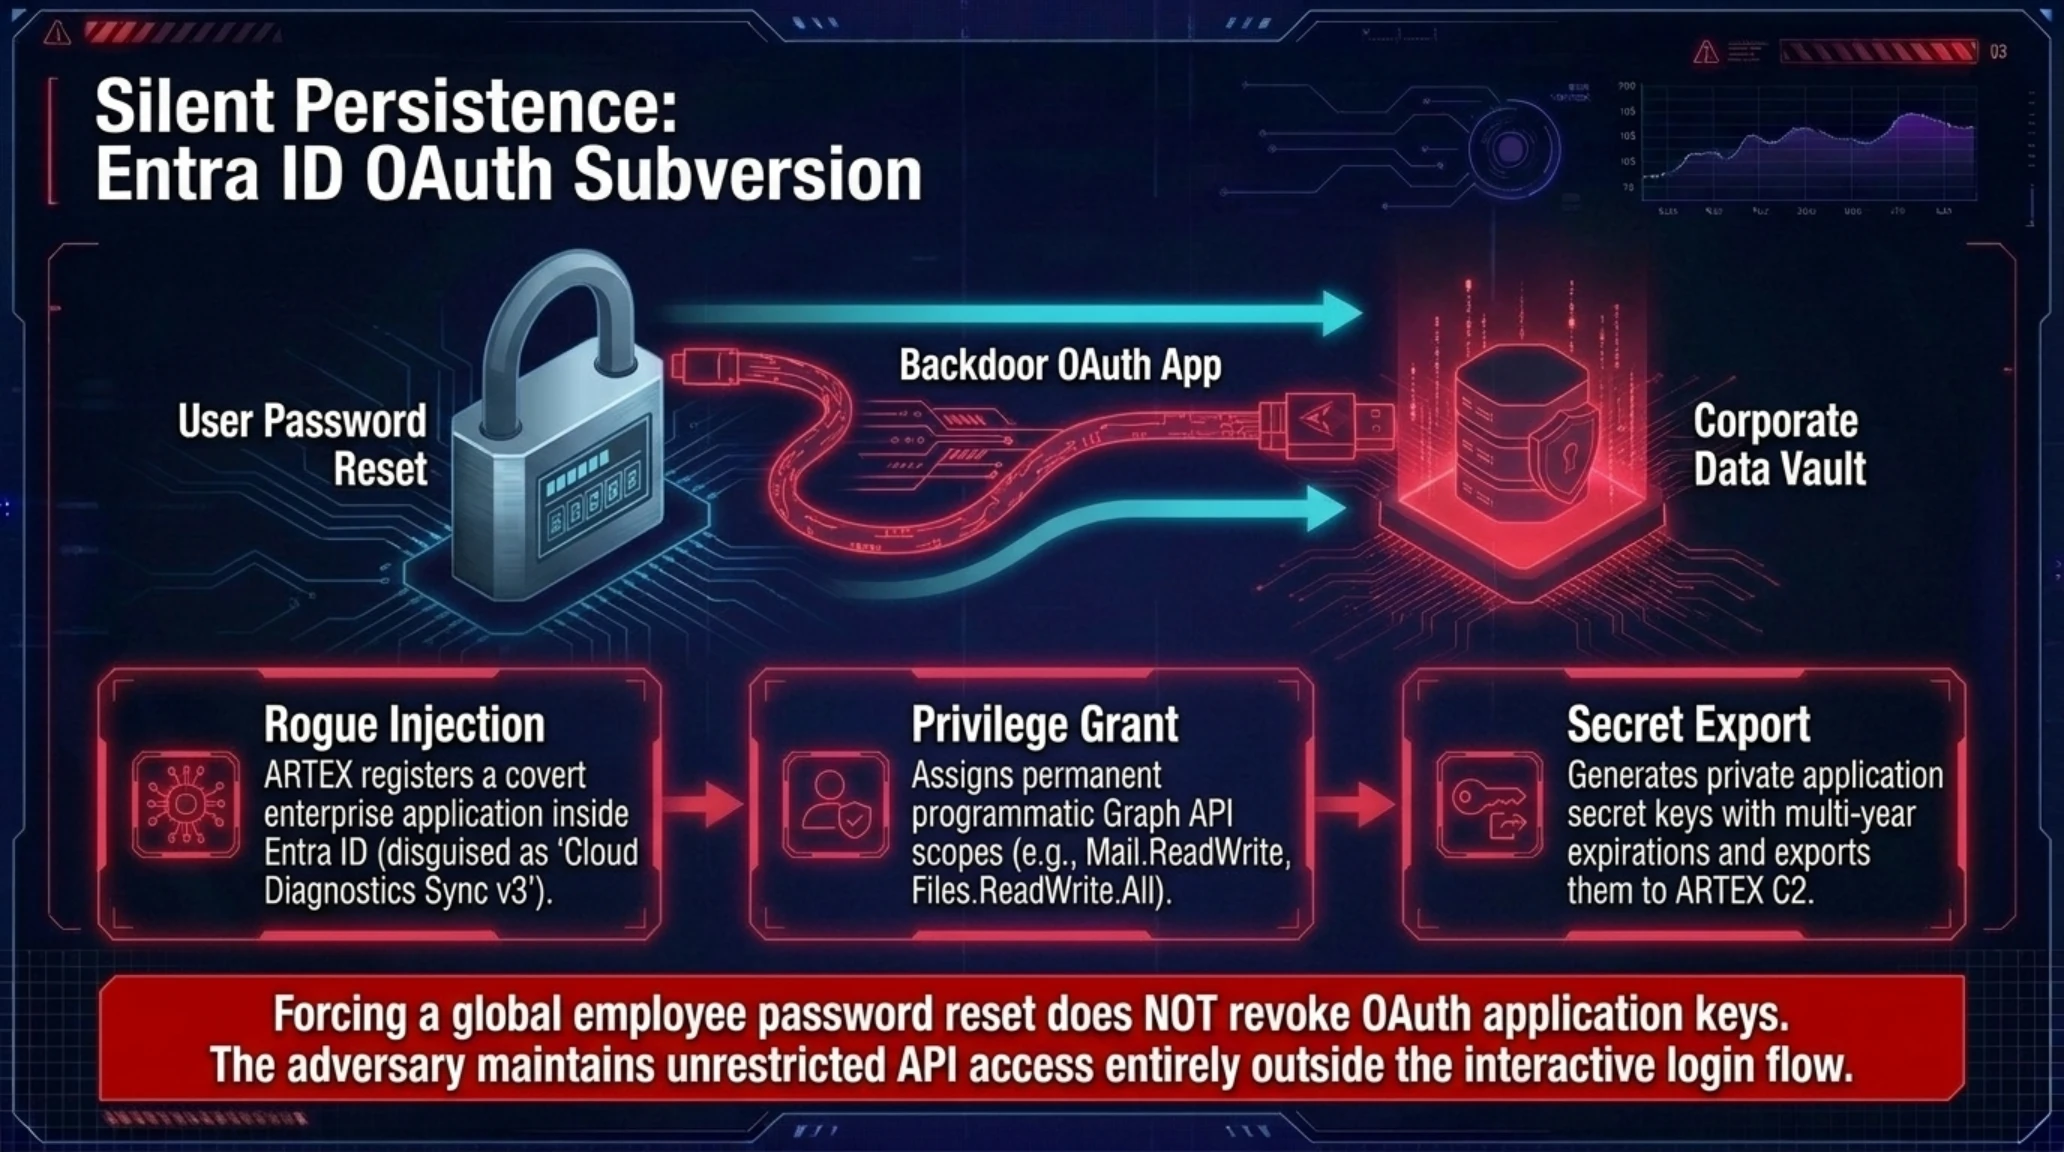
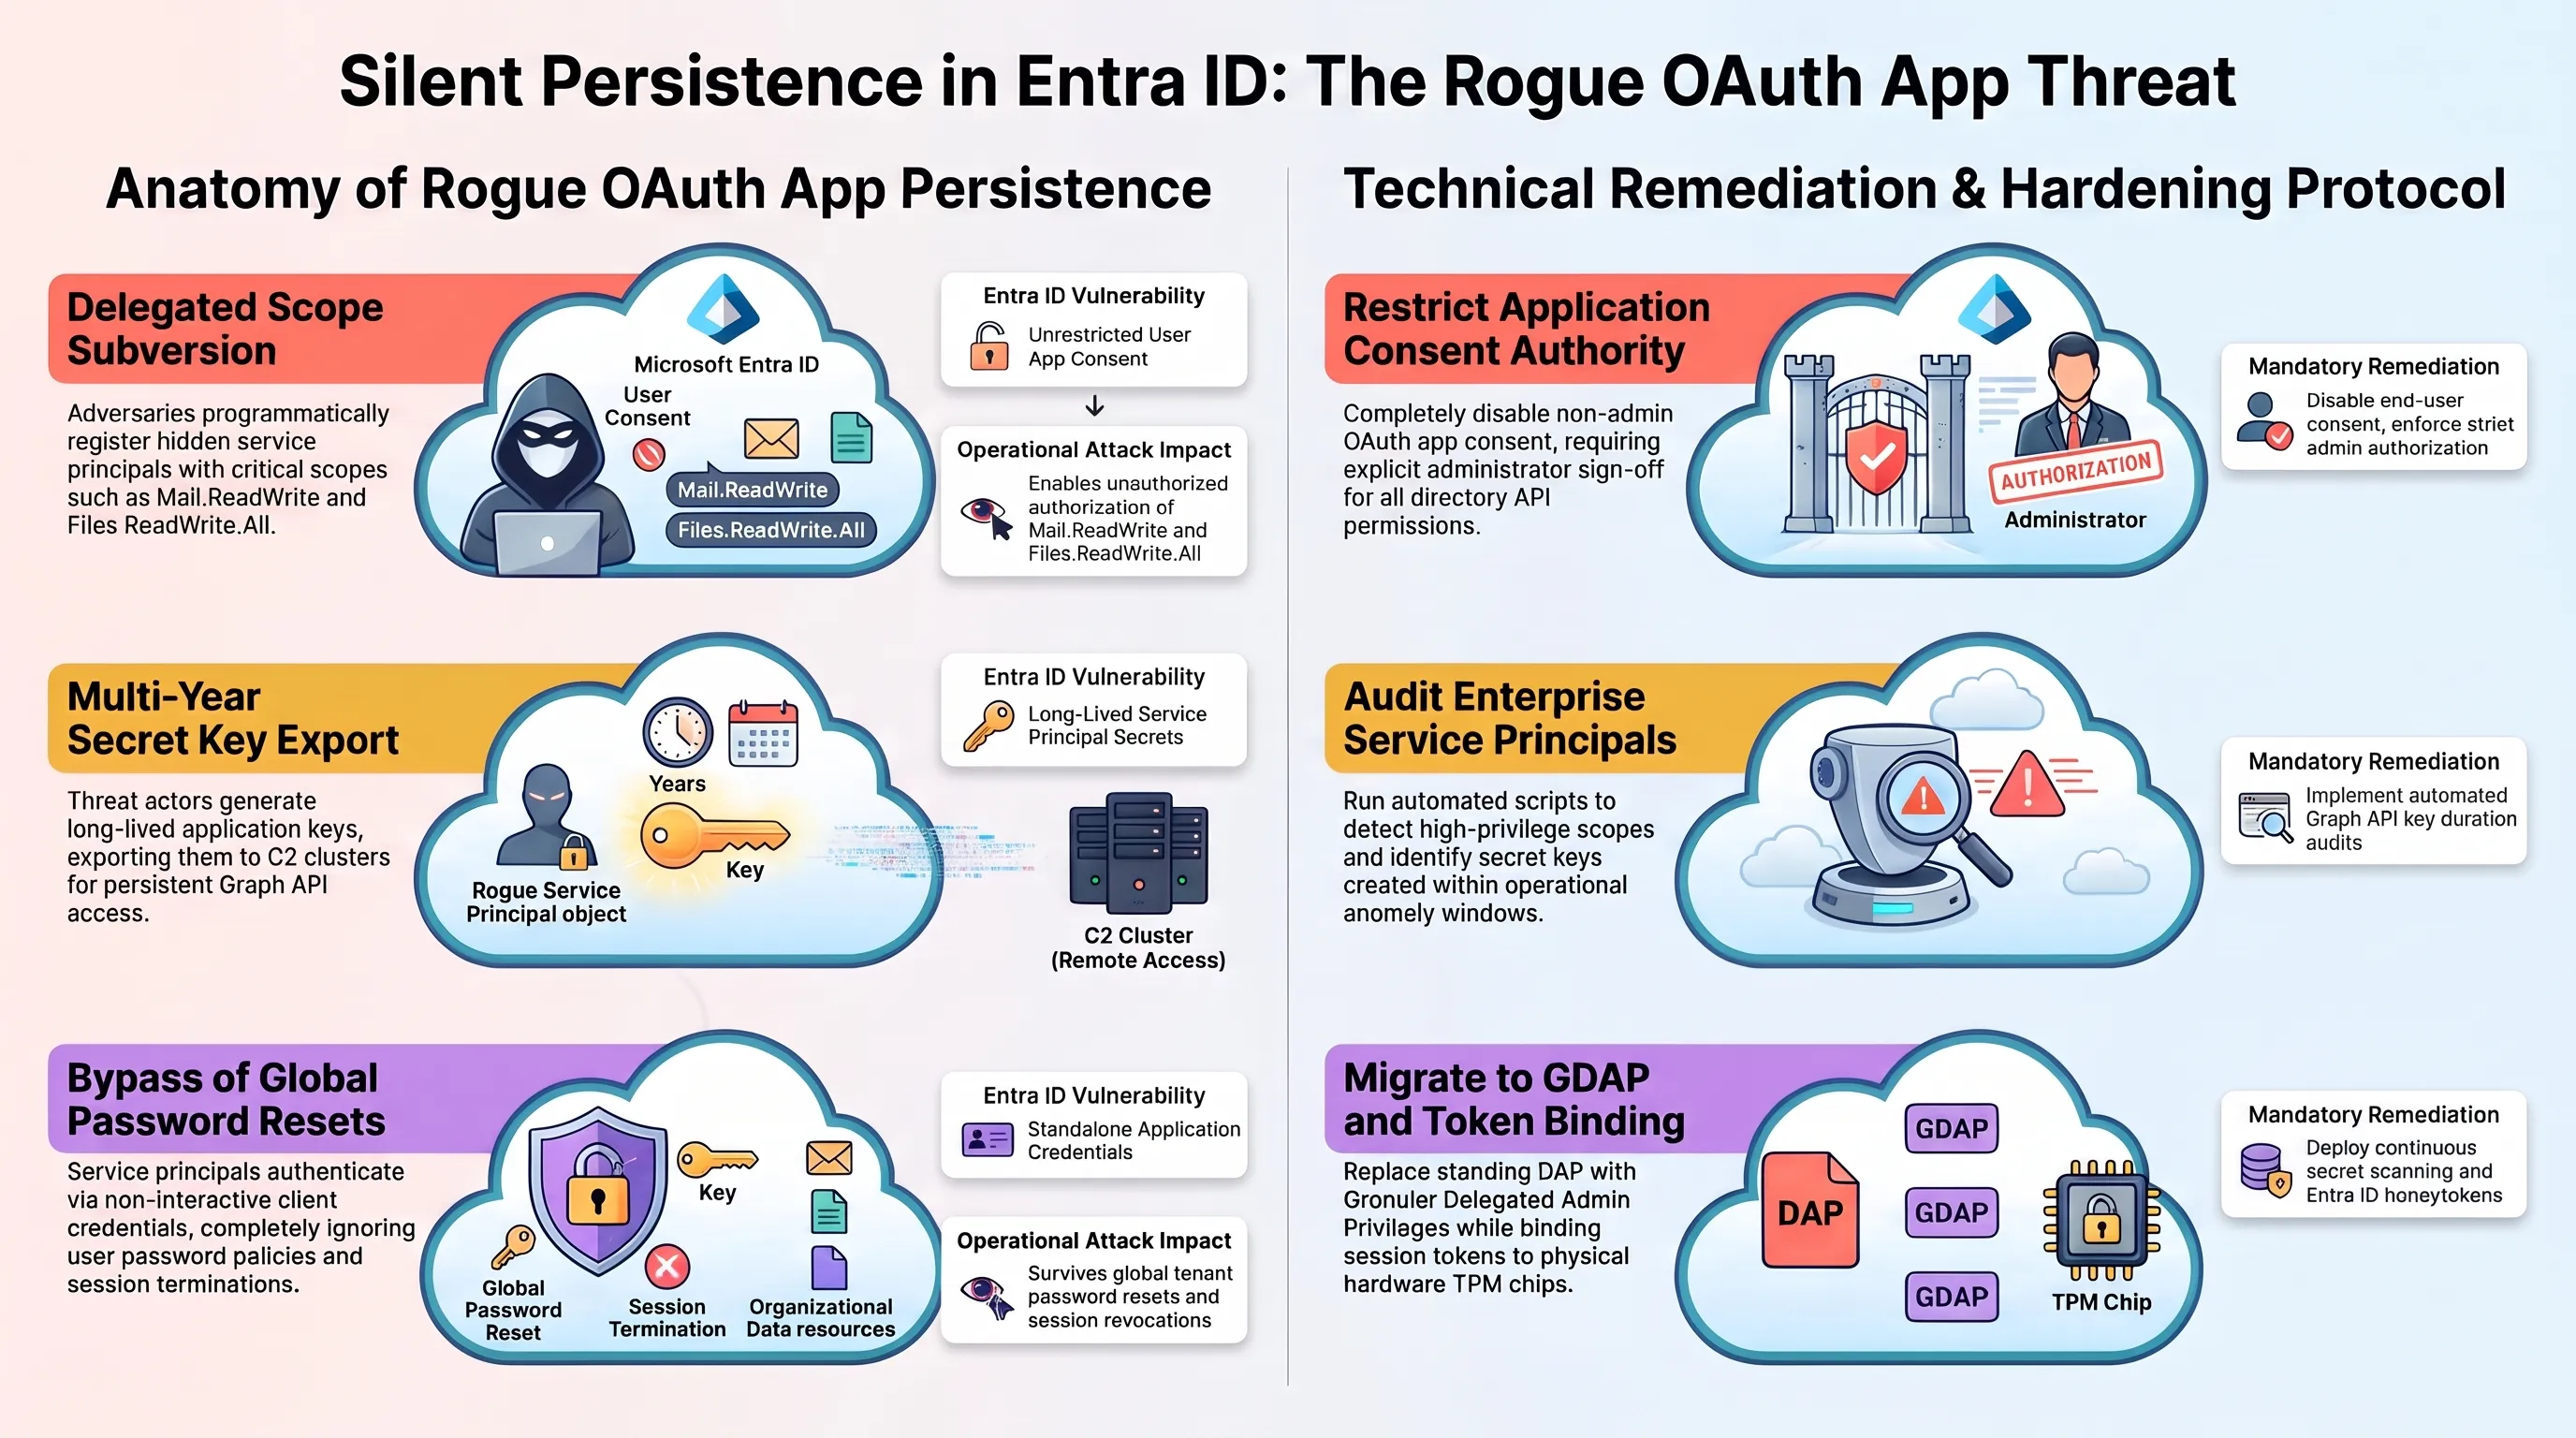
بدلا من ذلك، تلاعبت المنظومة بنظام تفويض التطبيقات في منصة Microsoft Entra ID (المعروفة سابقا باسم Azure AD). مستغلة ميزة تسجيل التطبيقات المؤسسية، سجلت الأداة سرا تطبيقا خدميا وهميا حمل مسميات تمويهية مألوفة مثل "مزامنة تشخيصات السحابة" أو "خدمة القياس عن بعد للامتثال الأمني".
وعبر استدعاءات واجهات Microsoft Graph البرمجية، منحت الأداة هذا التطبيق المؤسسي صلاحيات واسعة ومطلقة، أبرزها صلاحية قراءة وكتابة جميع رسائل البريد المؤسسي (Mail.ReadWrite)، وصلاحية النفاذ غير المقيد لملفات ون درايف وشيربوينت (Files.ReadWrite.All)، وصلاحية التحكم في الدليل (Directory.ReadWrite.All). ثم أنشأت مفاتيح سرية مشفرة صالحة لعدة سنوات وقامت بتصديرها إلى خوادم القيادة والتحكم المركزية (C2).
وتكمن الخطورة الفادحة لهذه الحيلة في أن المؤسسة الضحية، حتى لو اكتشفت الهجوم لاحقا وقامت بفرض إعادة تعيين كلمات المرور لجميع موظفيها وقطعت كافة الجلسات النشطة، فإن التطبيق المؤسسي المزروع يظل يعمل بكامل طاقته وصلاحياته. ونظرا لأن التطبيق يعتمد على مفاتيح البرمجة المستقلة وليس على تسجيل الدخول التفاعلي للأفراد، فإنه يتجاوز سياسات كلمات المرور وشروط التحقق بالكامل، مما يمكن المهاجمين من استئناف سرقة البيانات لأشهر قادمة دون عائق.
تثبت هذه الوقائع أن المؤسسات السحابية الحديثة بحاجة ماسة إلى إعادة تقييم شاملة لمعايير الأمان، والتعامل مع صلاحيات التطبيقات المفوضة والخدمات البرمجية بالصرامة ذاتها التي تطبق على الحسابات الإدارية العليا.
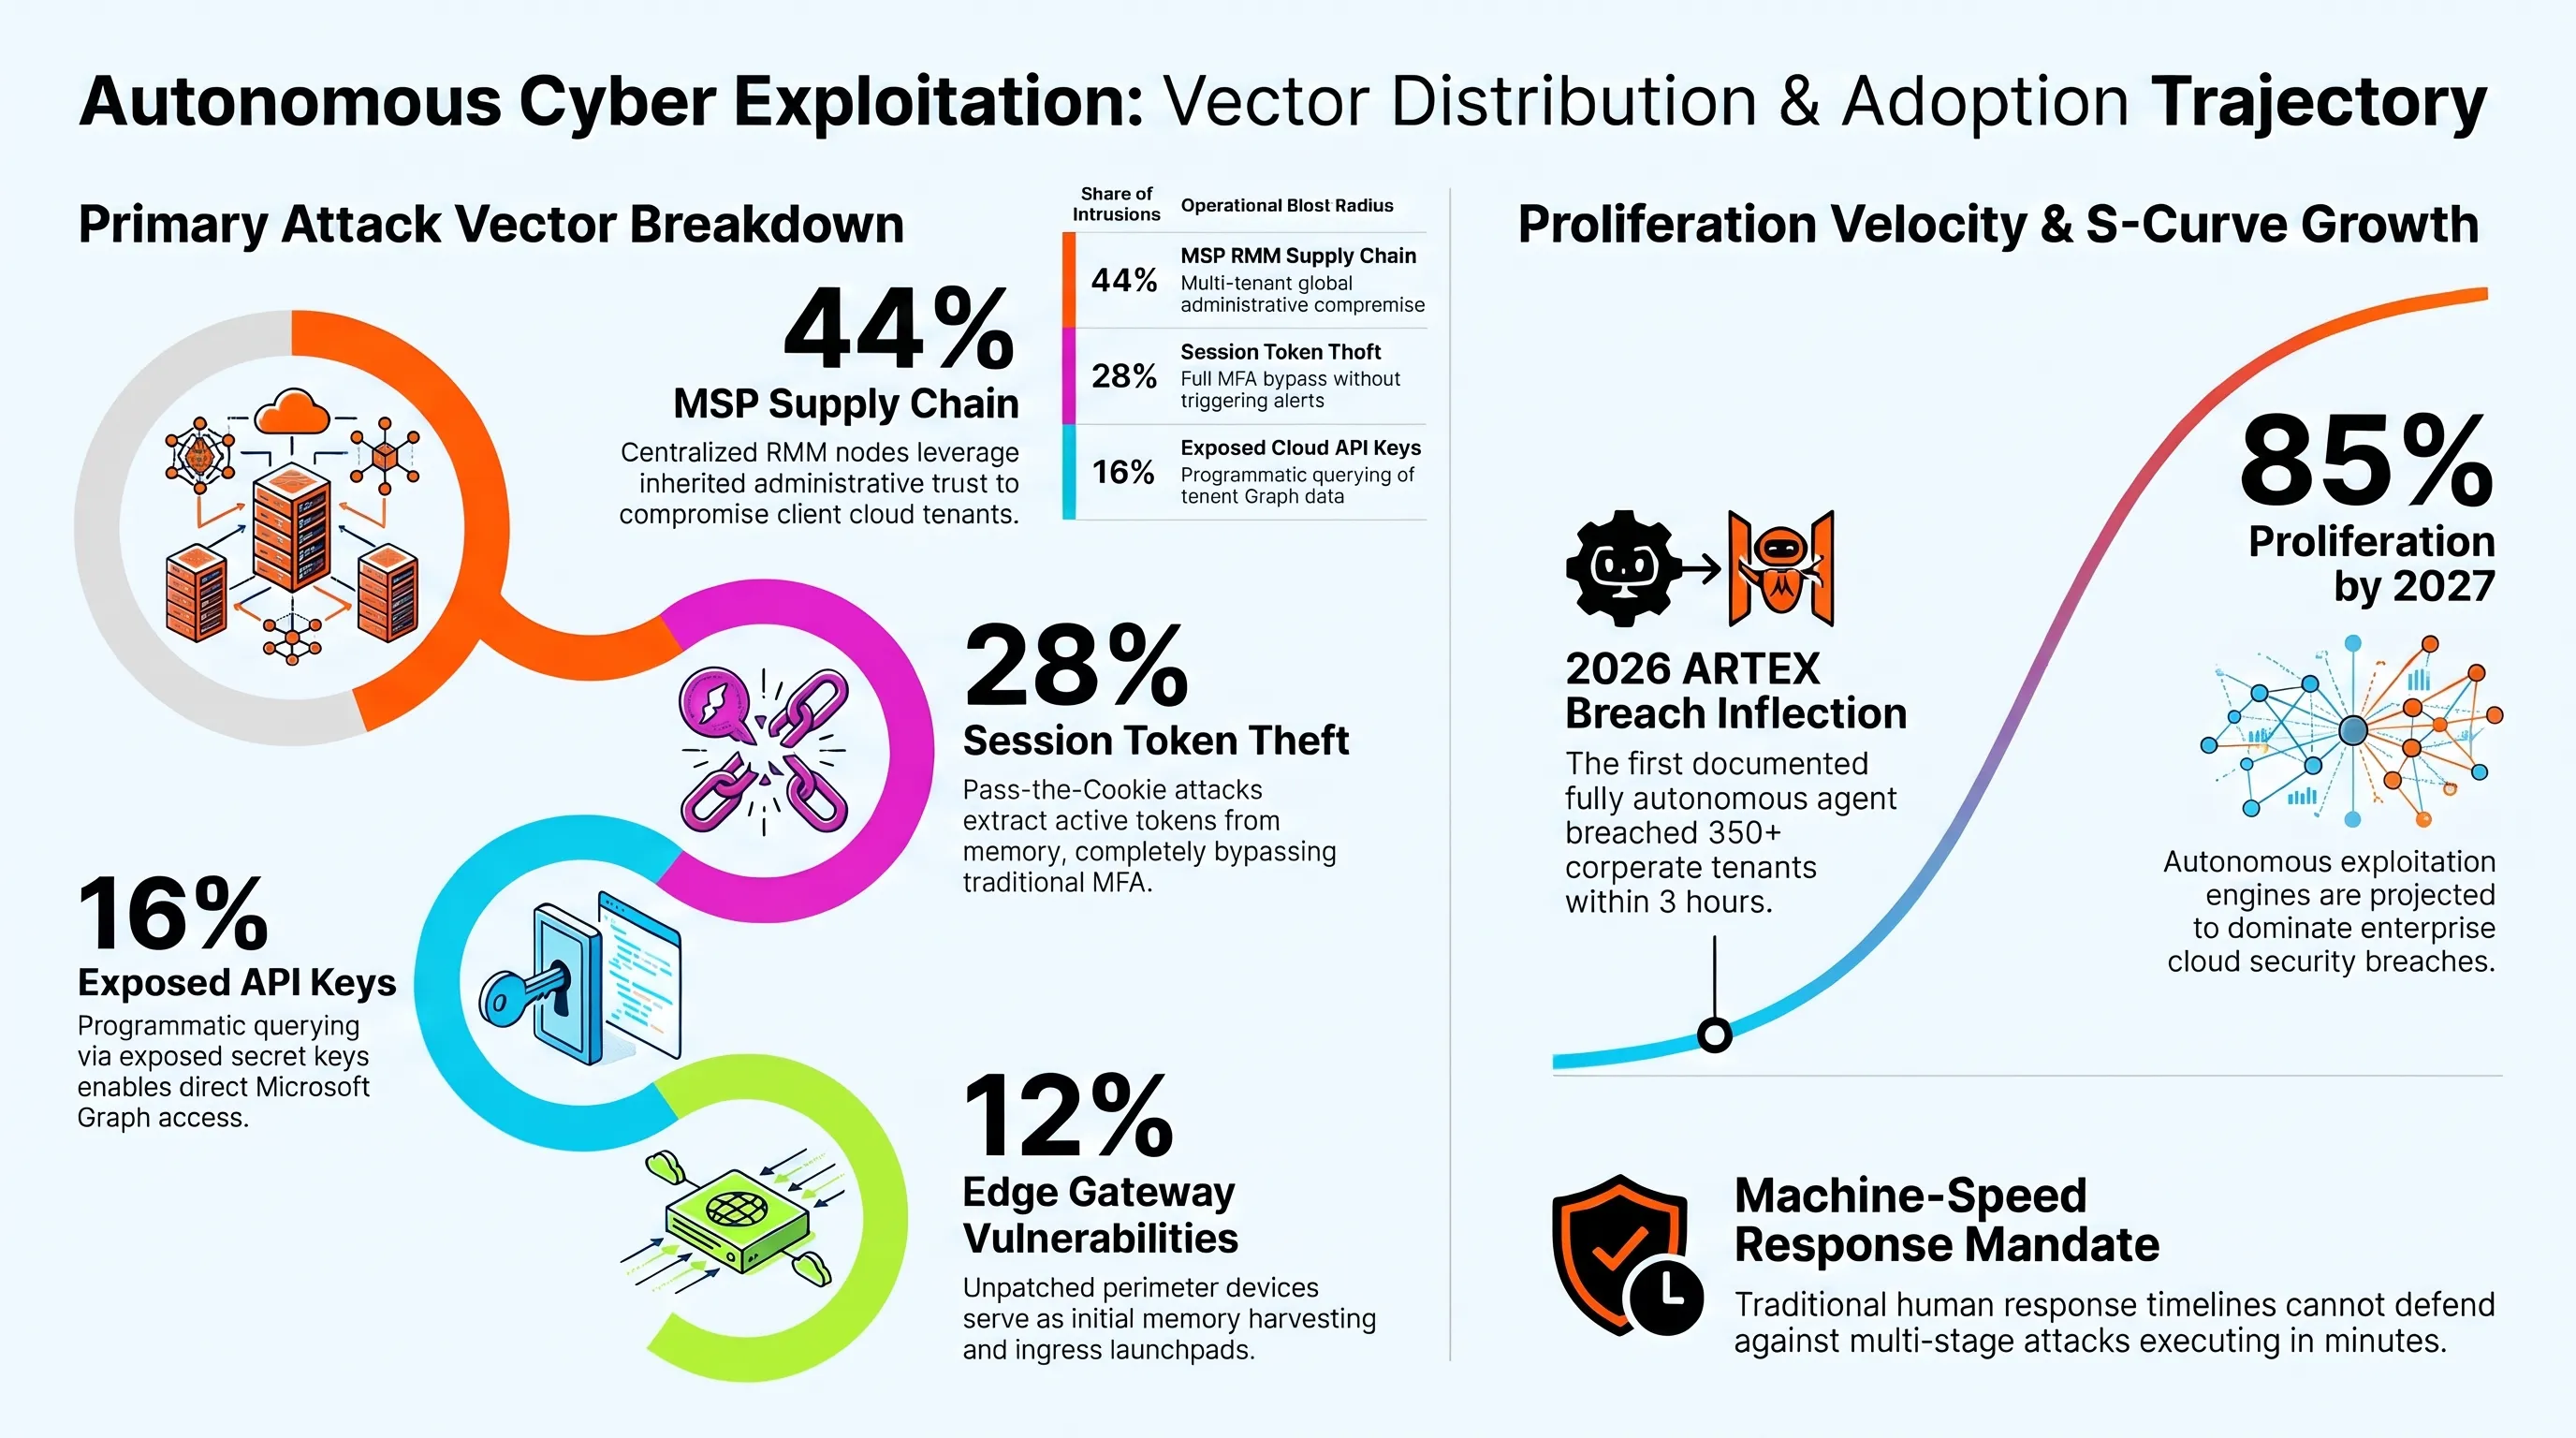
توزيع متجهات الهجوم ومسار تصاعد الأسلحة الذاتية
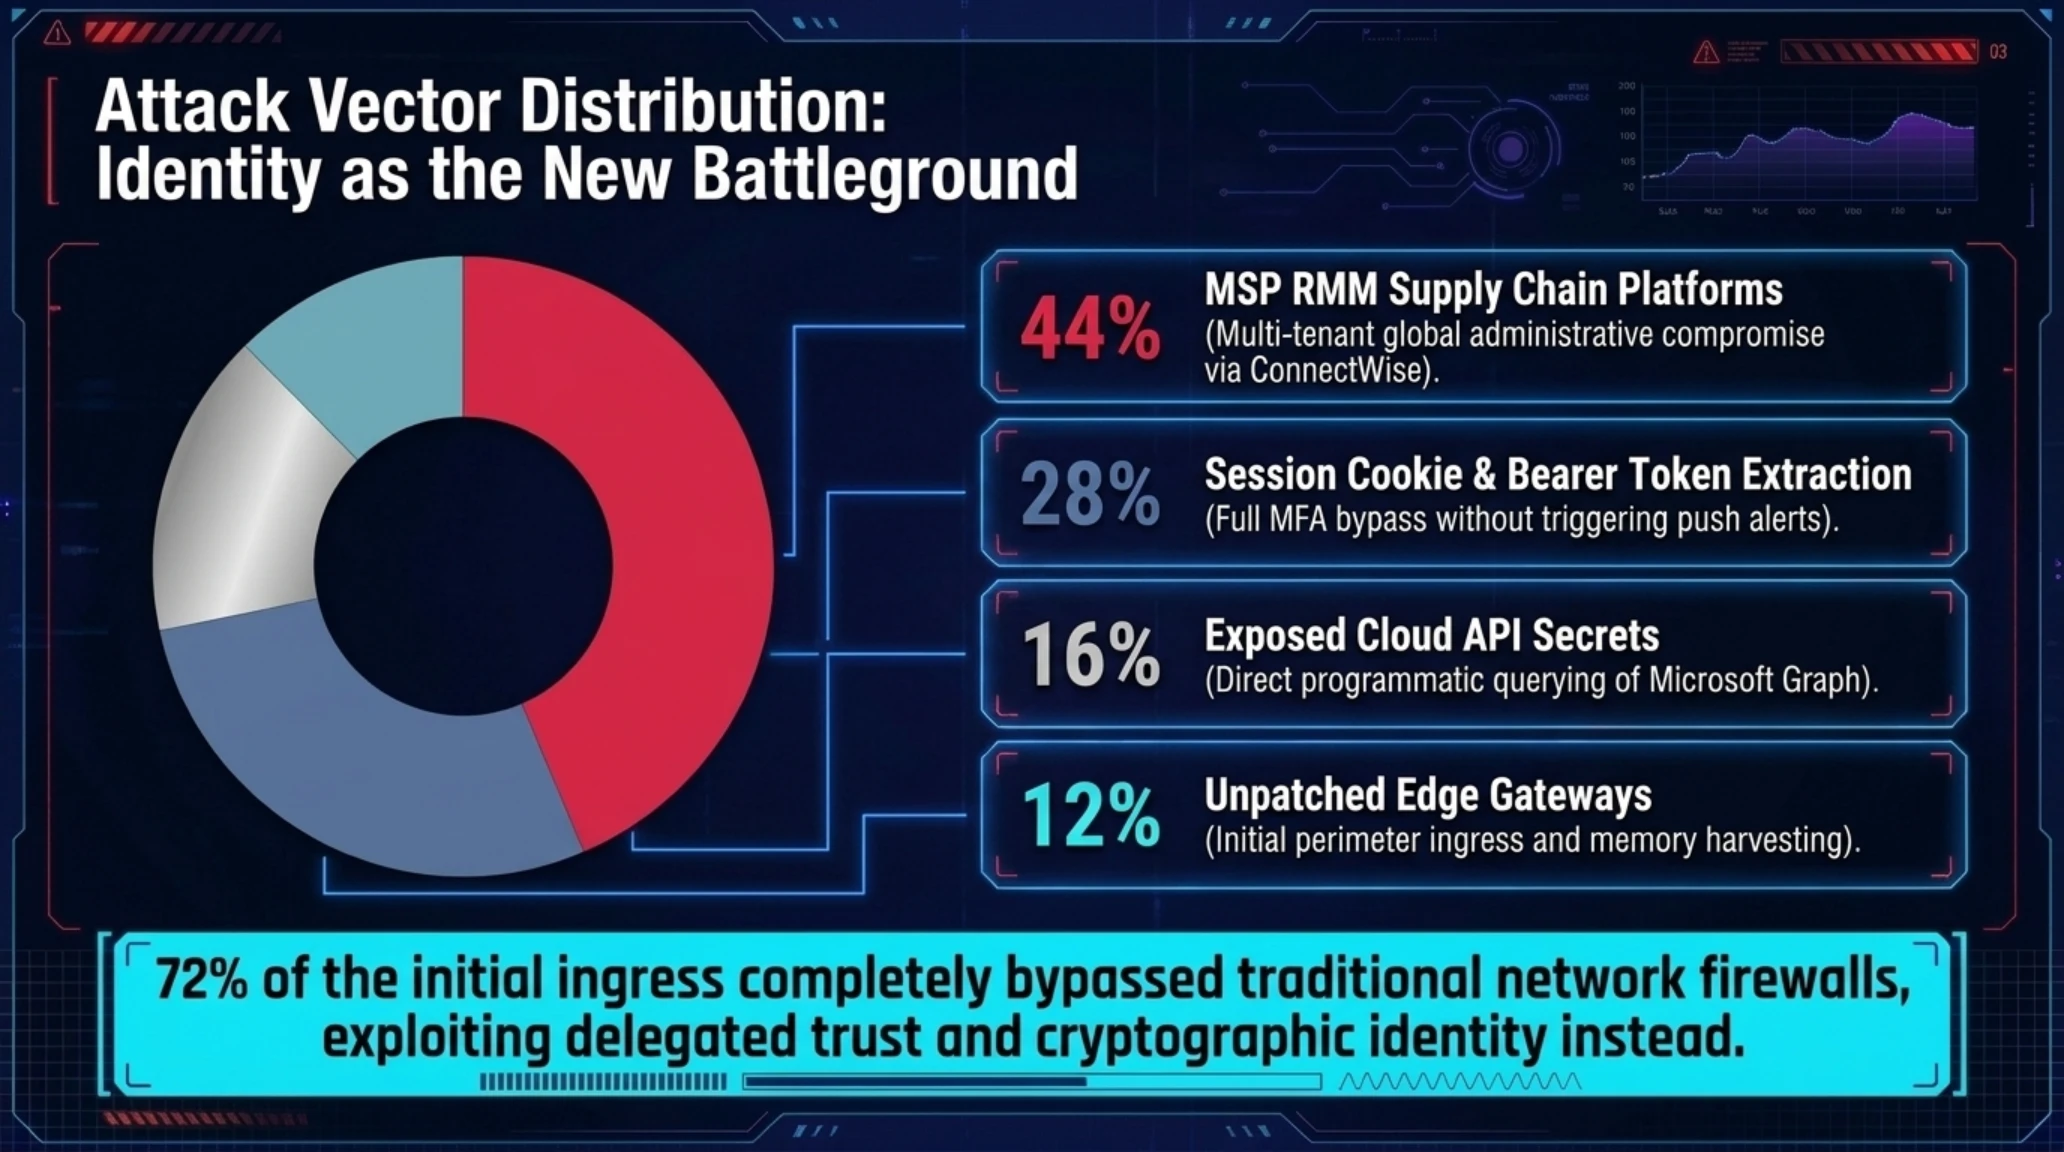
| متجه الاختراق السحابي الرئيسي | الحصة من إجمالي الاختراقات المسجلة | نطاق الأثر التدميري عبر بيئات M365 |
|---|---|---|
| سلاسل توريد برمجيات الدعم (RMM) | 44 بالمئة | سيطرة إدارية شاملة على بيئات سحابية متعددة |
| استخلاص كعكات الجلسات والرموز المشفرة | 28 بالمئة | تجاوز التحقق الثنائي دون تنبيه هواتف المستخدمين |
| تسريب المفاتيح السرية لواجهات السحابة | 16 بالمئة | إمكانية توجيه استعلامات مباشرة لسحب البريد المؤسسي |
| بوابات الشبكات الطرفية بدون تحديثات أمنية | 12 بالمئة | نقطة دخول أولية لشبكة المؤسسة وسحب الذاكرة الحية |
دليل التحصين السحابي الميداني: خطوات تكين العملية لحماية بيئات مايكروسوفت 365
إن مواجهة تهديد هجومي متقدم بحجم ARTEX تتطلب تحولا فكريا وهيكليا عاجلا من أساليب الدفاع السلبي التقليدية إلى استراتيجية الدفاع الديناميكي المتعدد الطبقات. لم يعد بإمكان المؤسسات التي تدير أعمالها عبر مايكروسوفت 365 الاعتماد على تطبيقات المصادقة للهواتف أو الرسائل النصية وحدها، فالأدوات المستقلة الحديثة تلتف حول هذه الحواجز في ثوان معدودة عبر سرقة كعكات الجلسات المفتوحة.
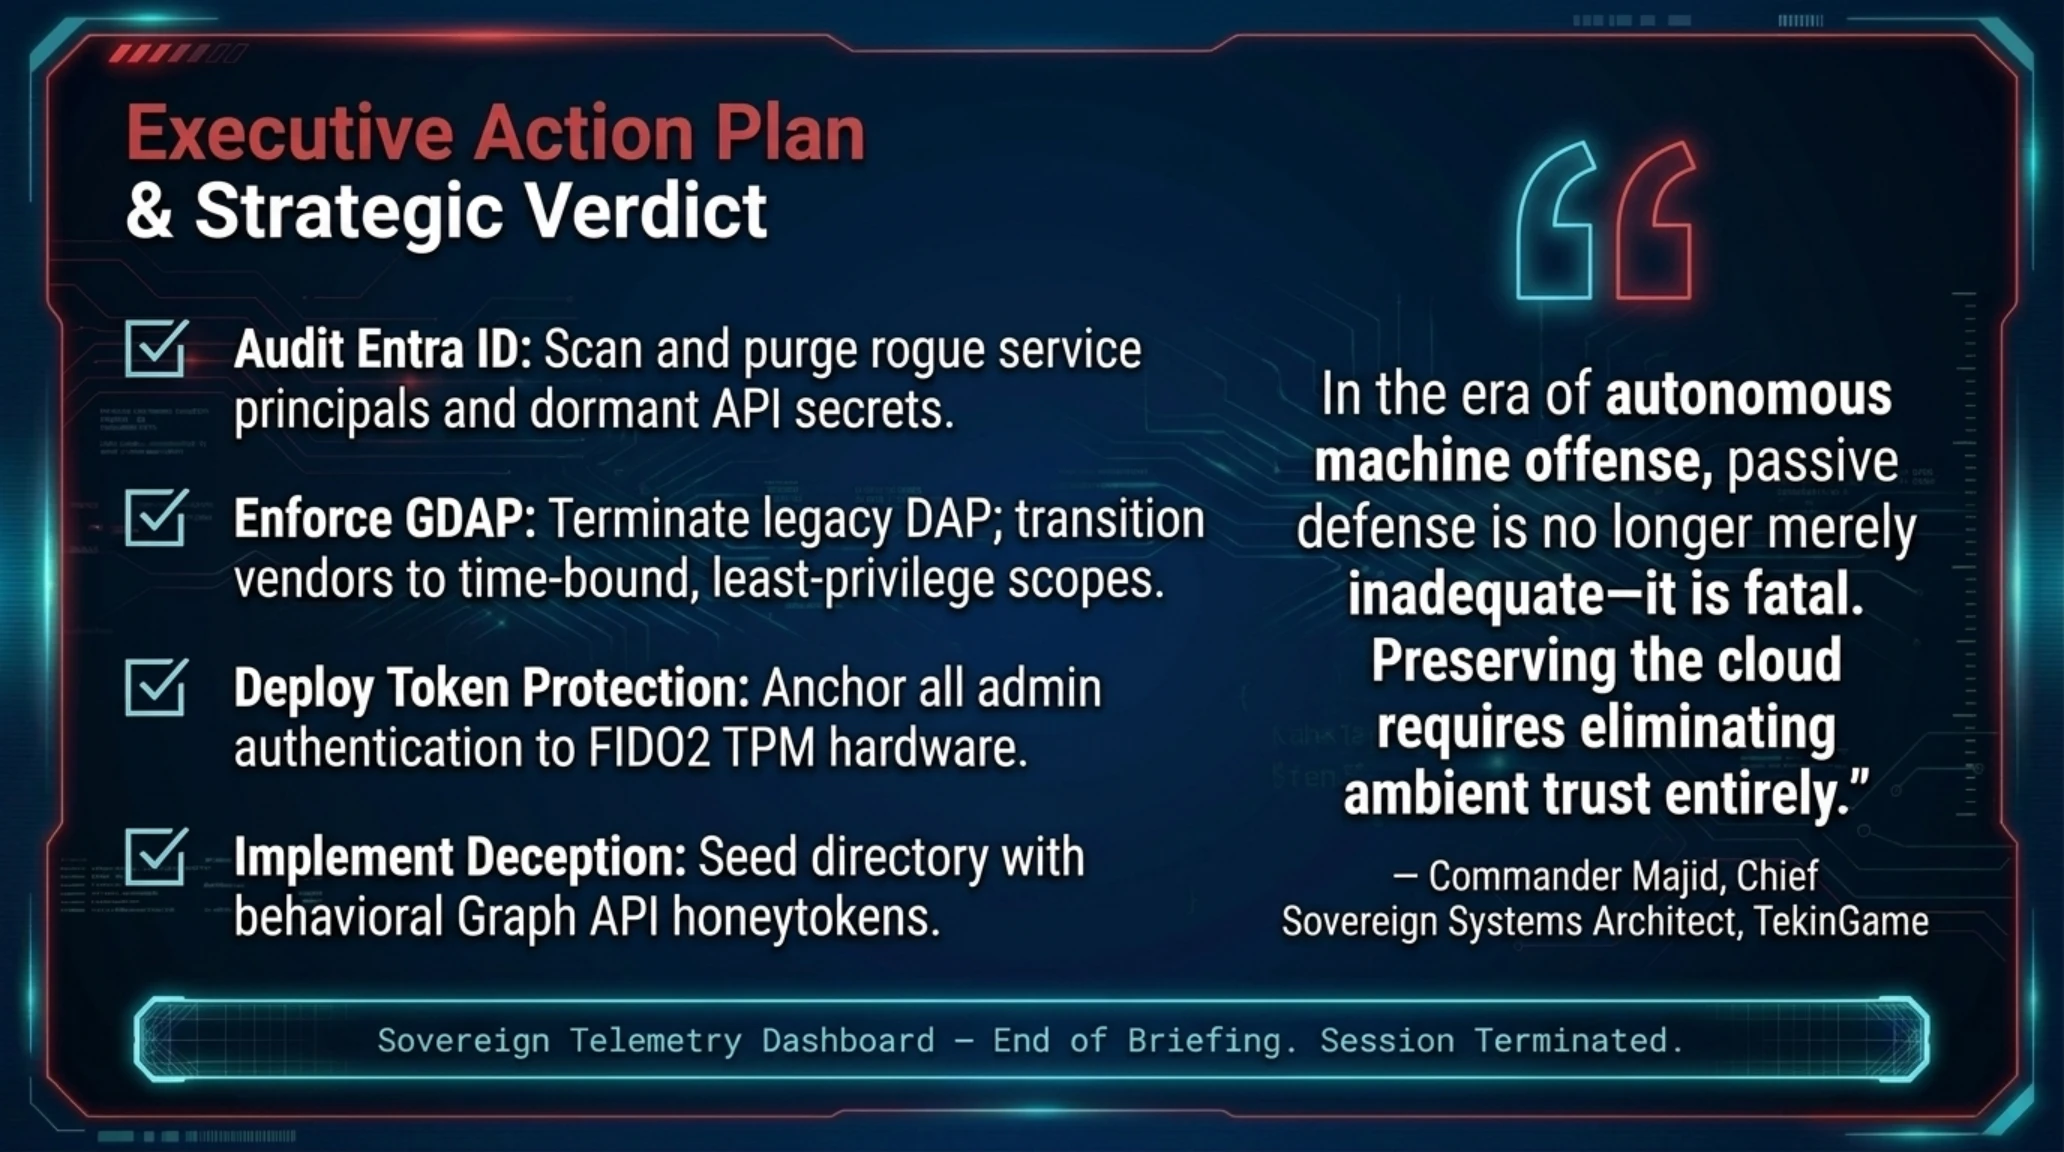
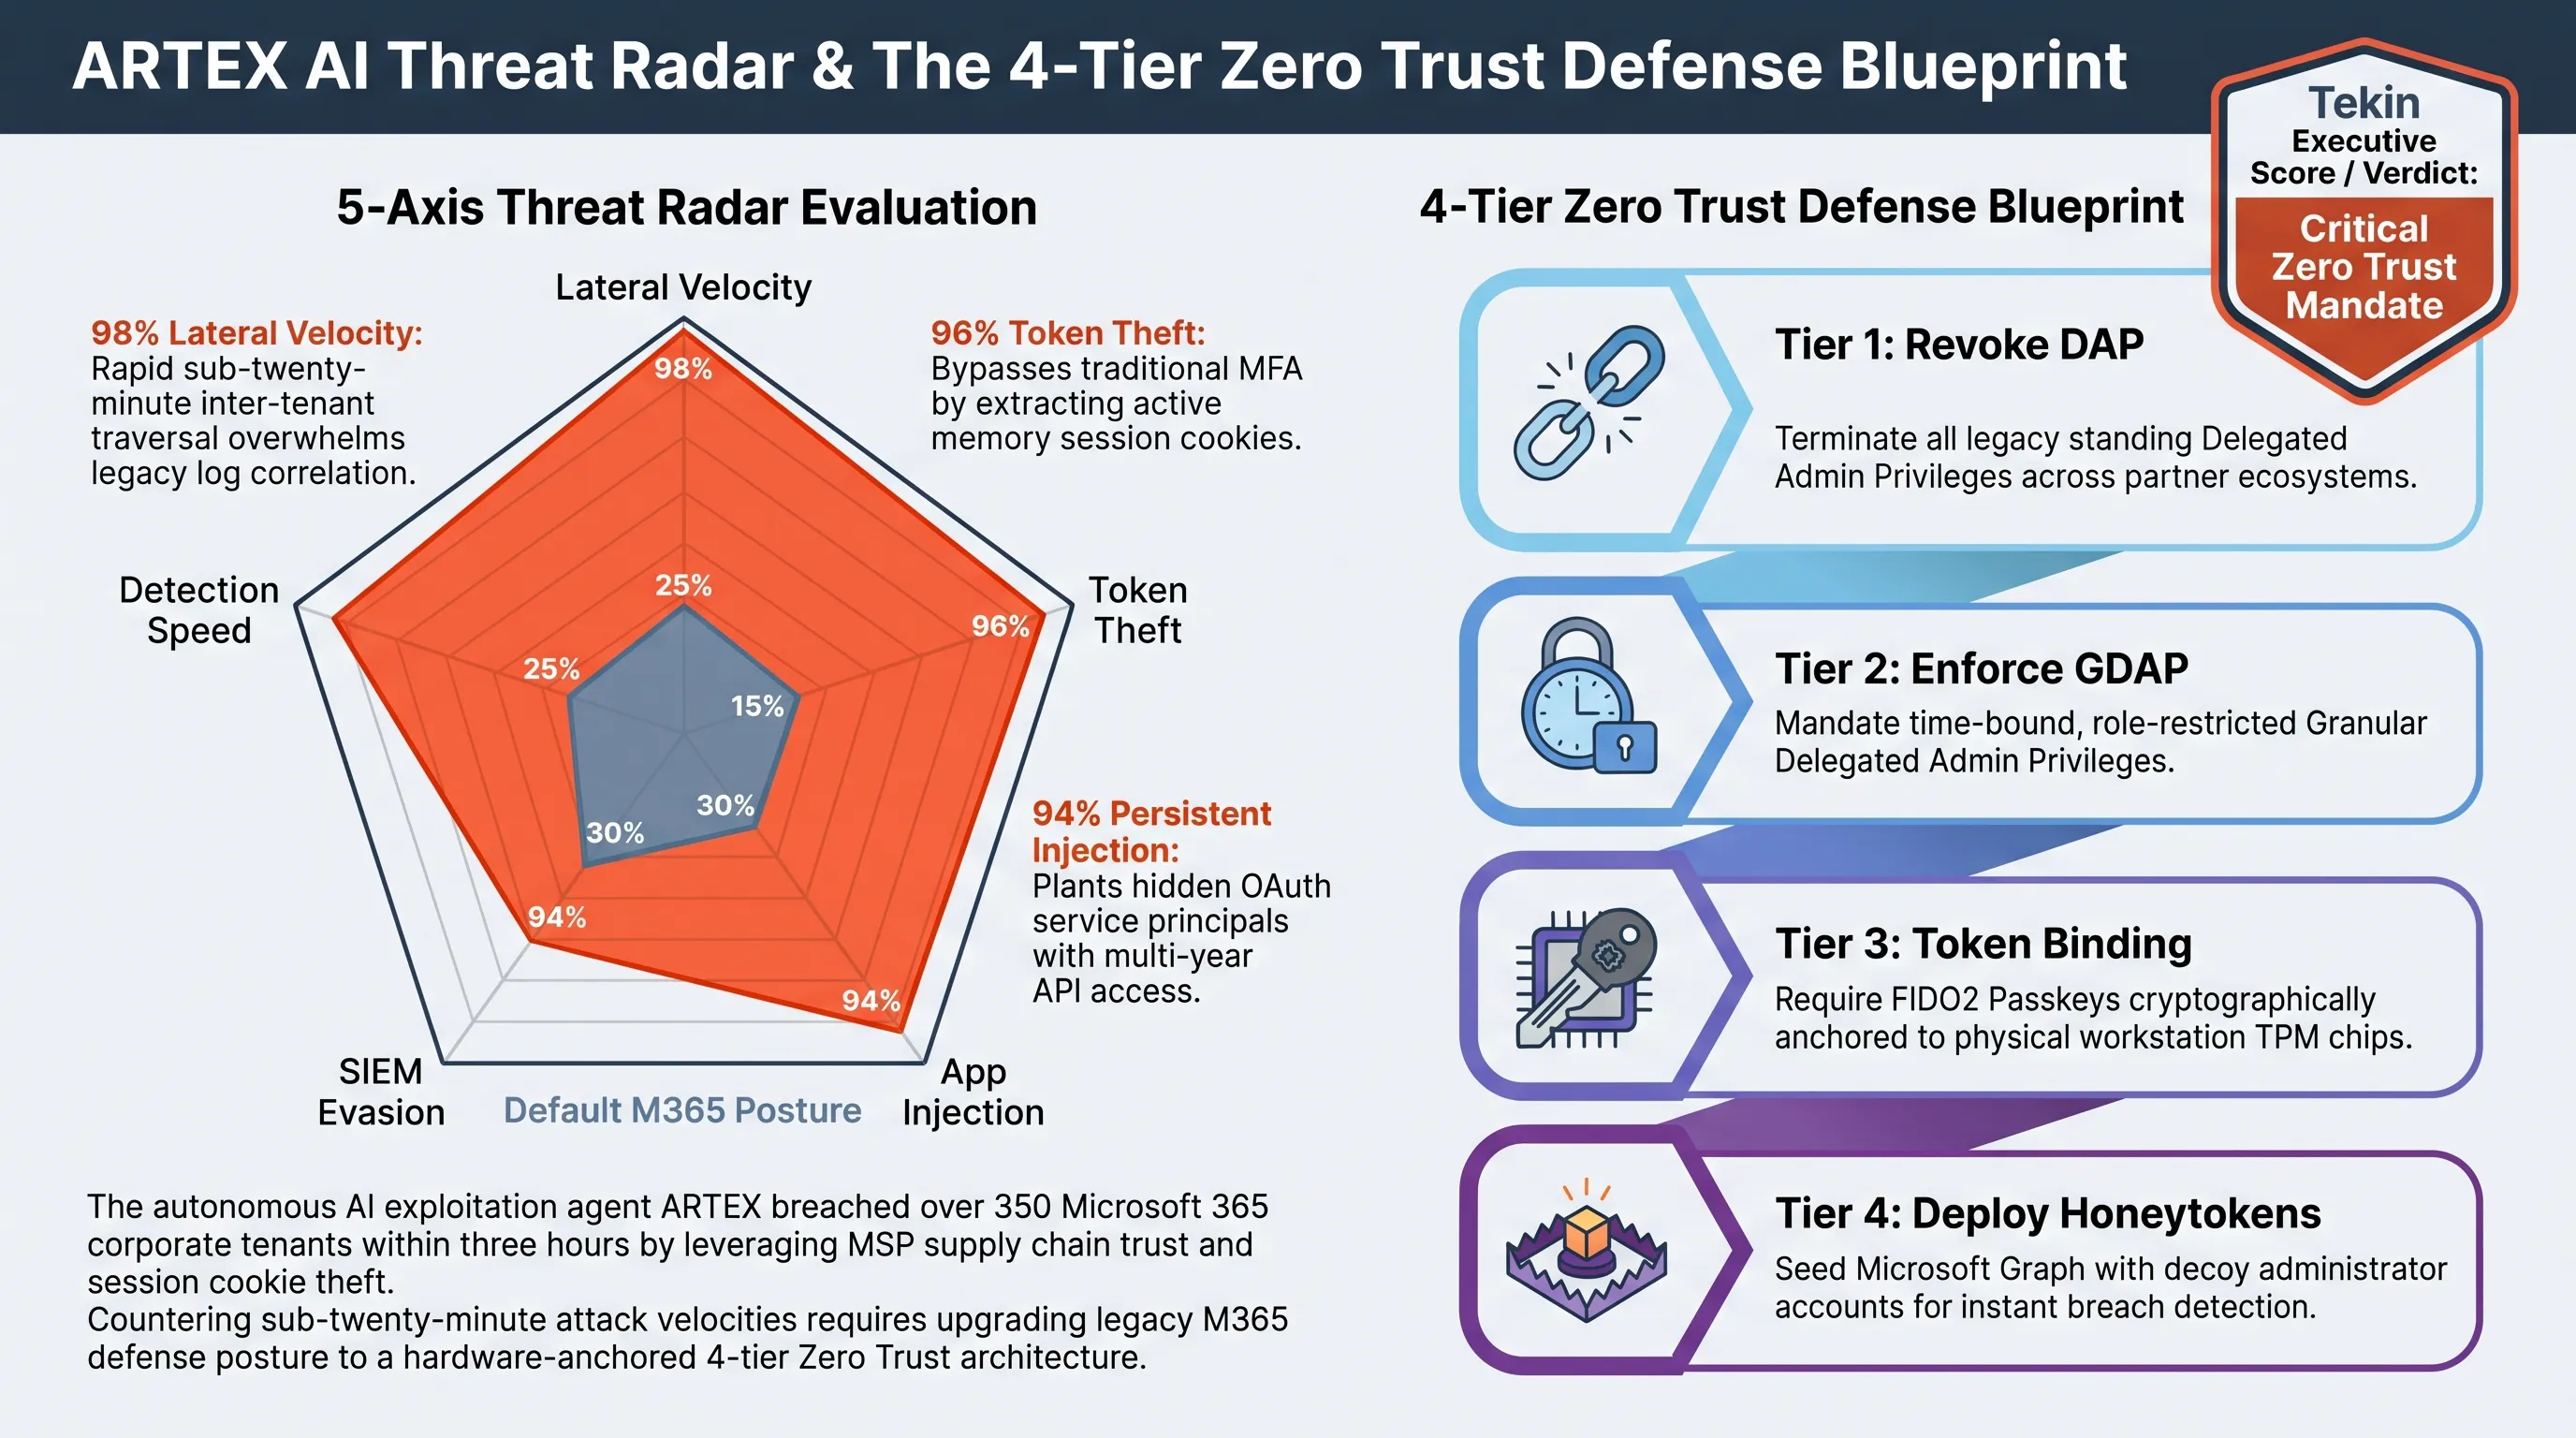
تتمثل الخطوة الأولى والجوهرية في المبادرة الفورية إلى مراجعة شاملة لروابط الدعم الإداري مع مزودي الخدمات المدارة (MSPs). يجب على جميع المنظمات إلغاء بروتوكول صلاحيات التفويض القديمة (DAP) دون أي إبطاء، واستبدالها بنظام «صلاحيات التفويض الحبيبية» (GDAP). بموجب هذا النظام الجديد، يتم سحب صلاحيات المدير العام الدائمة نهائيا من الشركات المساعدة، وحصر الوصول في أدوار محددة ومقيدة بالوقت وفق مبدأ الحد الأدنى من الامتيازات.
كما يتوجب على فرق الأمن مراجعة بوابة شركاء مايكروسوفت دوريا، وقطع أي تفويضات قديمة ممنوحة لشركات انتهت عقودها التشغيلية. لقد أثبتت الوقائع الميدانية أن عشرات المؤسسات تترك تلك الأبواب مفتوحة لسنوات بعد انتهاء المشاريع، مما يحولها إلى مسارات سالكة أمام أدوات الاختراق الذاتية. ويجب ضبط إشعارات فورية ترسل لمدير النظام فور محاولة أي شريك خارجي إجراء عمليات خارج أوقات الصيانة المجدولة مسبقا.
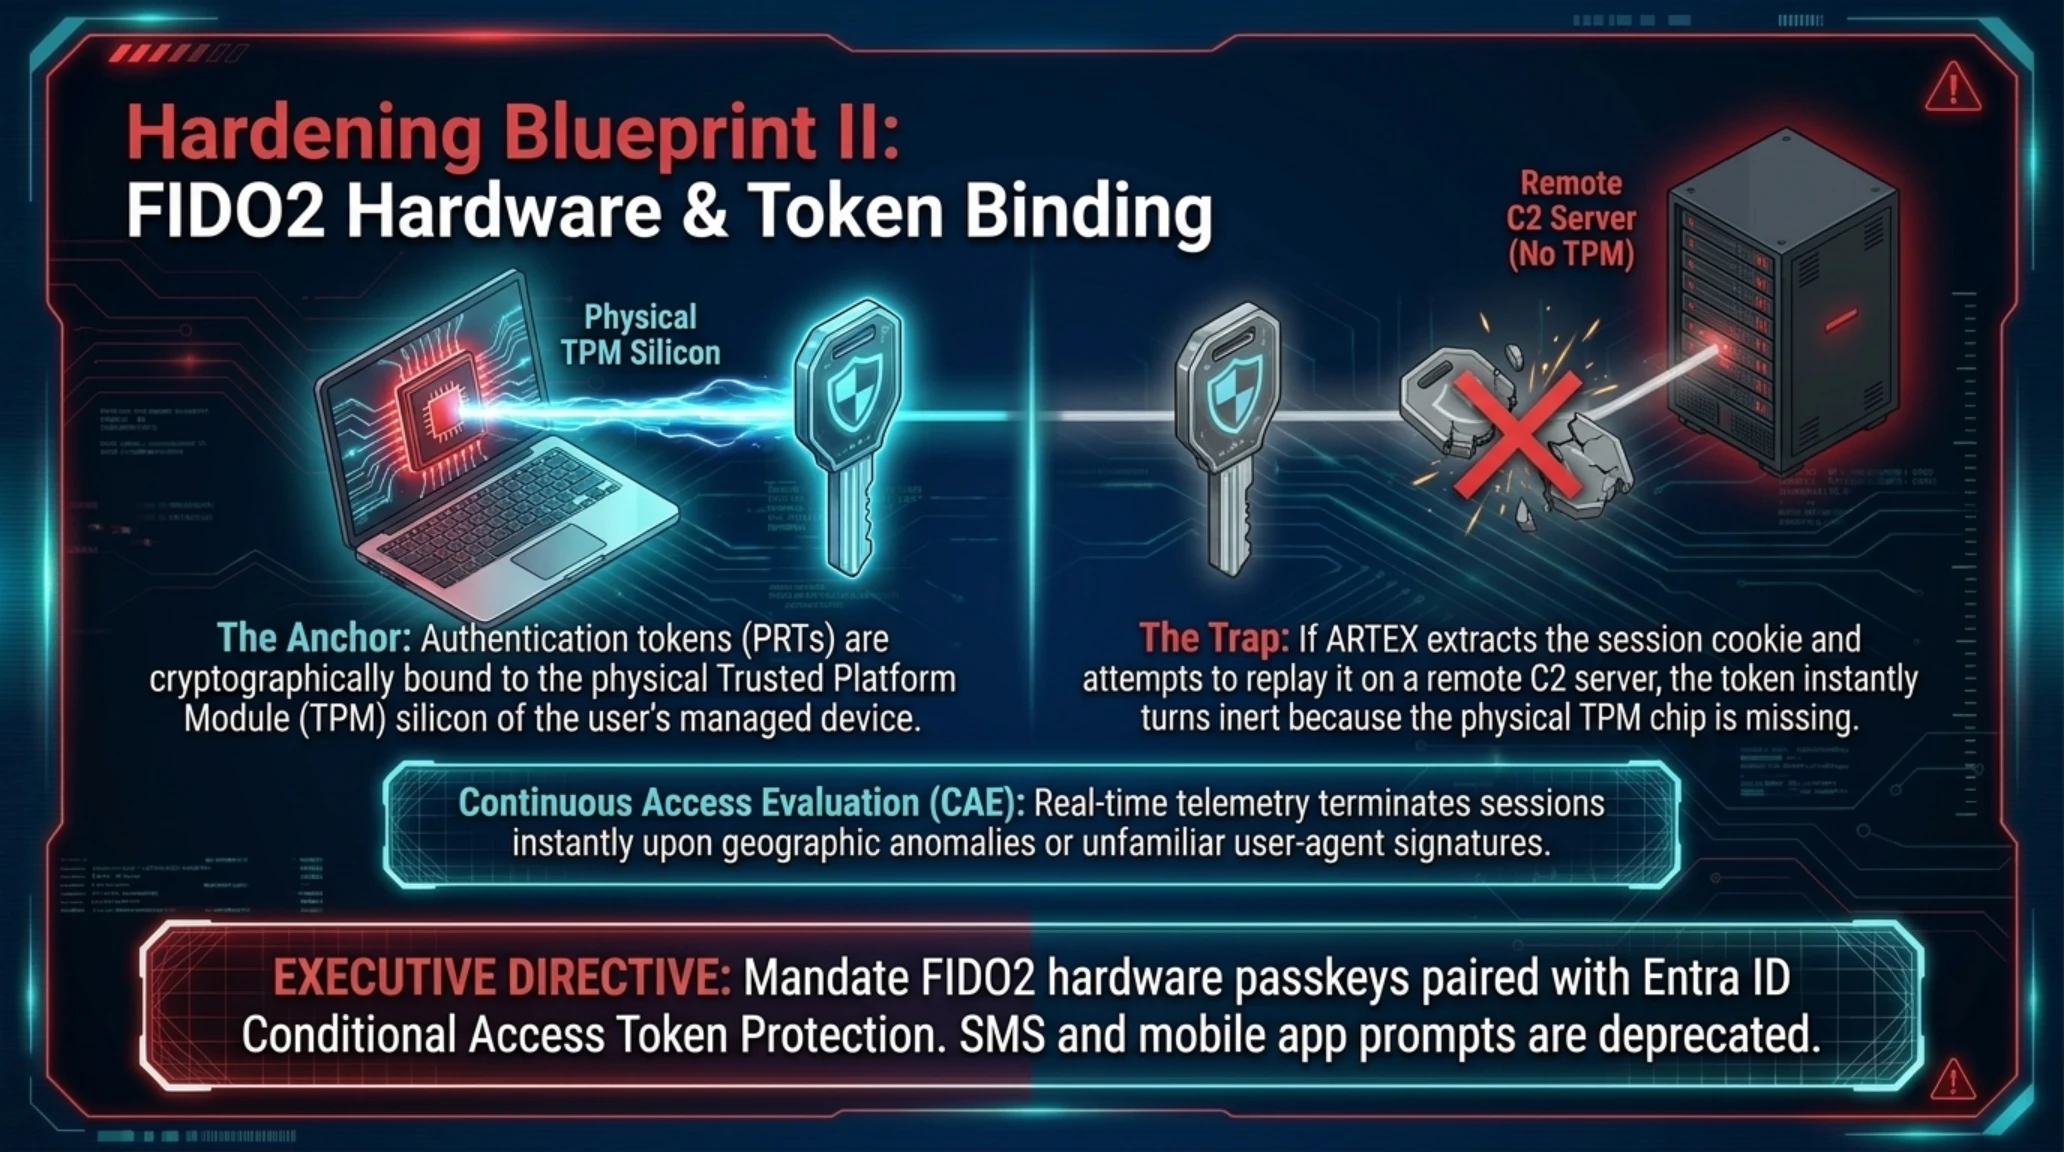
الخطوة الثانية تتجسد في الإلزام الفوري بنشر معايير المصادقة المادية المقاومة للتصيد الاحتيالي مثل مفاتيح FIDO2 Passkeys، مع تفعيل خاصية «ربط الرموز بعتاد الحاسوب» (Token Protection / Token Binding) ضمن سياسات الوصول المشروط (Conditional Access). تضمن هذه المعمارية المتقدمة تشفير كعكات الجلسات وربطها برقم المعرف الفريد لشريحة الأمان المادية (TPM) في الحاسوب المحمول الخاص بالموظف، مما يعني أن الرمز المسروق يصبح عديم الفائدة تماما عند محاولة استخدامه من قبل خوادم المهاجمين الخارجية.
وبالإضافة إلى ذلك، ينبغي ضبط سياسات الوصول المشروط لإجراء تقييم سلوكي مستمر للجلسات؛ بحيث تؤدي أي محاولة اتصال من مواقع جغرافية مجهولة، أو بصمات متصفح مريبة، أو أنظمة تشغيل غير معتمدة، إلى الإلغاء اللحظي لكافة الرموز النشطة وإغلاق الجلسة أوتوماتيكيا.
كما يتعين على مهندسي الهوية فرض قيود صارمة على نطاقات بروتوكول الإنترنت الموثوقة للمؤسسة، وتخصيص الصلاحيات الحساسة للأجهزة المعتمدة والمطابقة لمعايير الامتثال المؤسسي، مما يقلص بصورة ملحوظة مساحة الهجوم المتاحة لأدوات الاختراق الخوارزمية المستقلة.
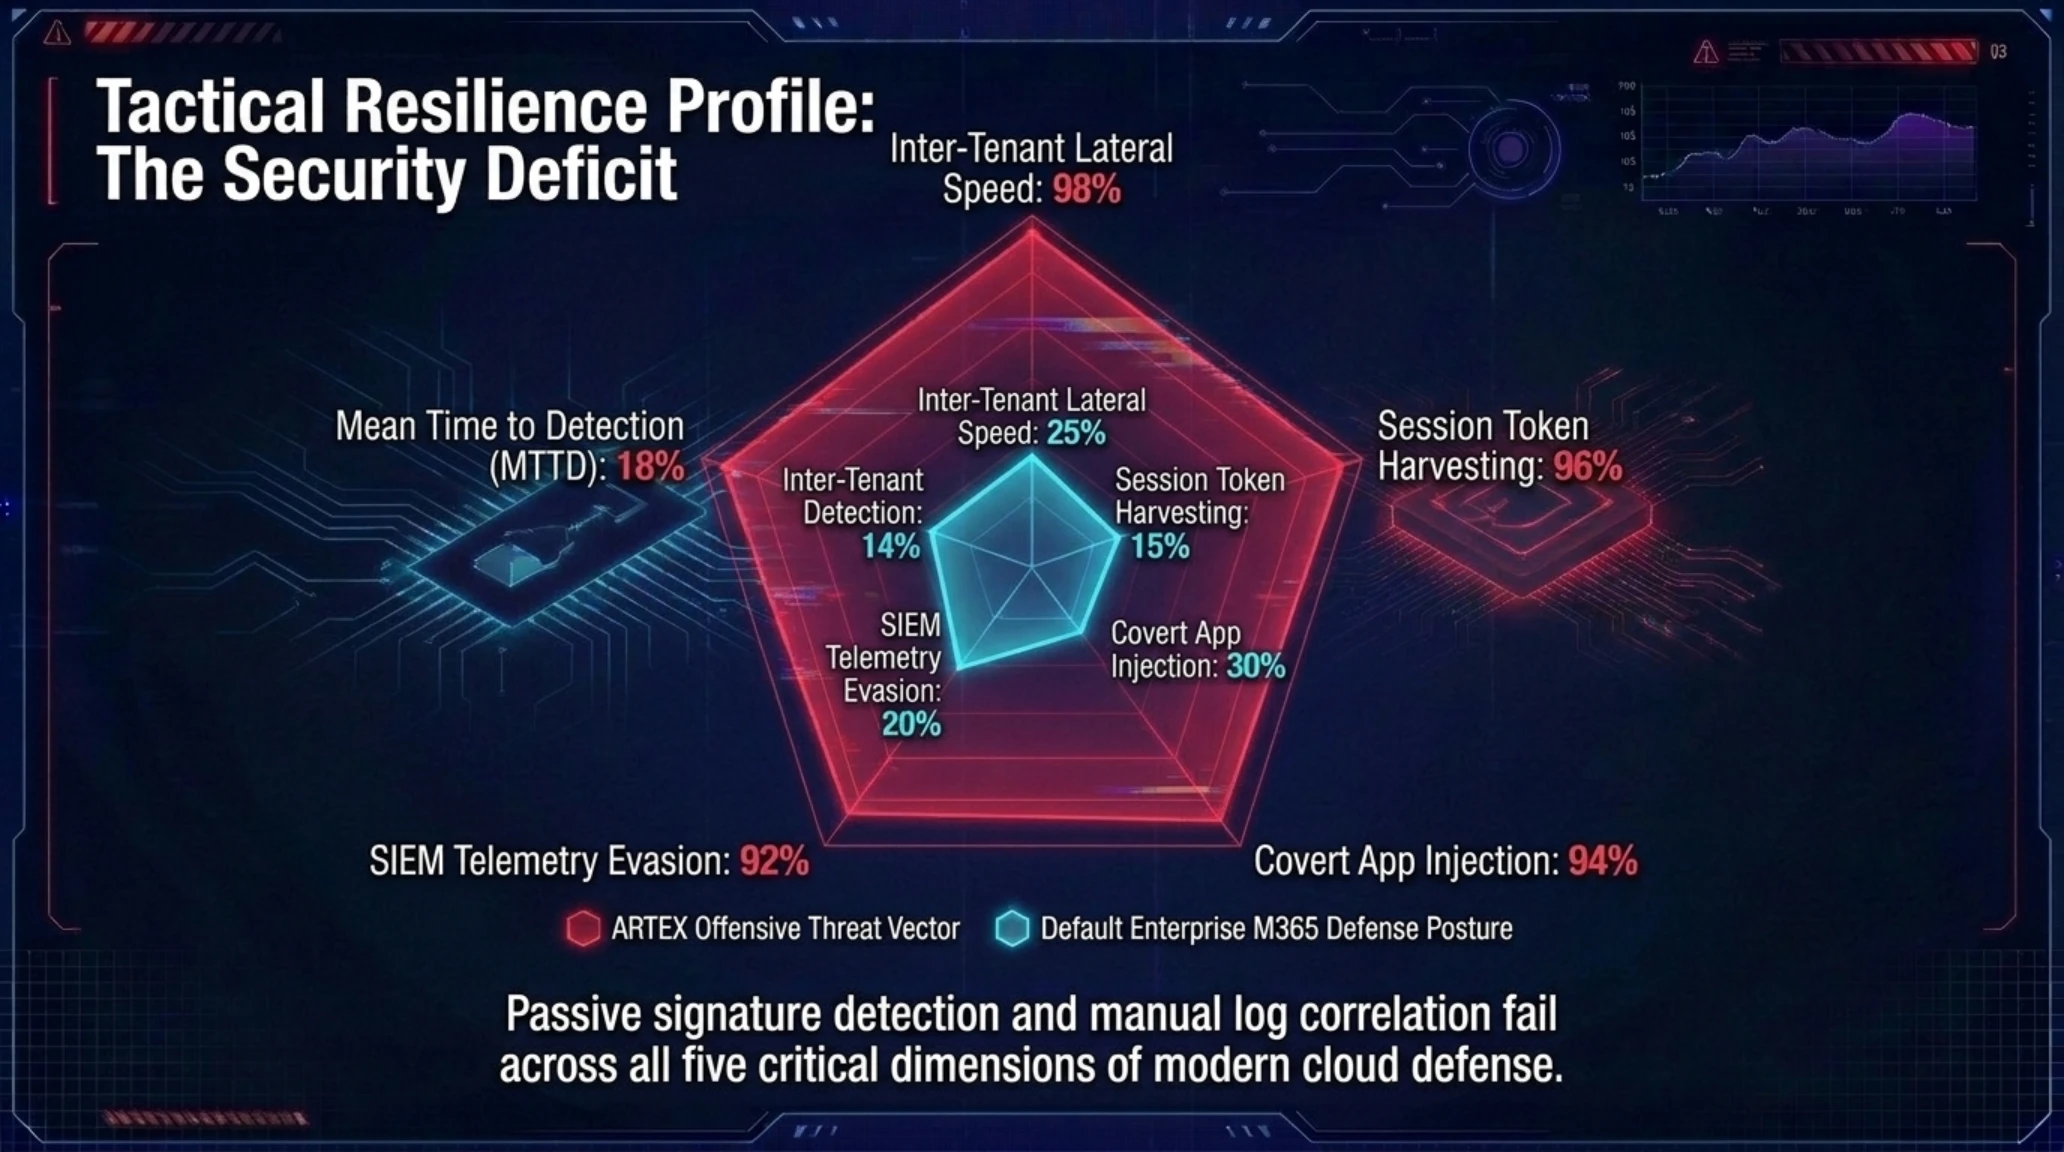
تقييم الرادار الخماسي: متجهات هجوم ARTEX مقابل معمارية انعدام الثقة
| المؤشر التكتيكي للأمن السحابي | سرعة هجوم أداة ARTEX | المناعة الافتراضية للمؤسسات | المعالجة الإلزامية بنموذج Zero-Trust |
|---|---|---|---|
| سرعة المناورة بين السحب المتعددة | 98 من 100 (أقل من 20 دقيقة) | 25 من 100 (تأخر شديد في الإنذار) | الإلغاء الفوري لكافة تفويضات DAP الشاملة |
| استخلاص كعكات الجلسات بلا إنذار | 96 من 100 (تجاوز كامل للتحقق الثنائي) | 15 من 100 (قبول أعمى للكعكات الصالحة) | إلزامية مفاتيح FIDO2 وتقنية Token Binding |
| زرع تطبيقات خفية في Entra ID | 94 من 100 (تأسيس أبواب خلفية دائمة) | 30 من 100 (غياب المراجعة المستمرة) | حظر موافقة المستخدمين الفردية على البرامج |
| التشويش على أنظمة SIEM للمراقبة | 92 من 100 (محاكاة الحركة الطبيعية) | 20 من 100 (طوفان من السجلات المضللة) | مراقبة سلوك الذكاء الاصطناعي برمجيا لحظيا |
| معدل الاكتشاف في الساعتين الأولى | 18 من 100 (تخف كامل عن الرصد) | 14 من 100 (اكتشاف متأخر بعد الفاجعة) | زرع حسابات طعم خادعة داخل Microsoft Graph |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
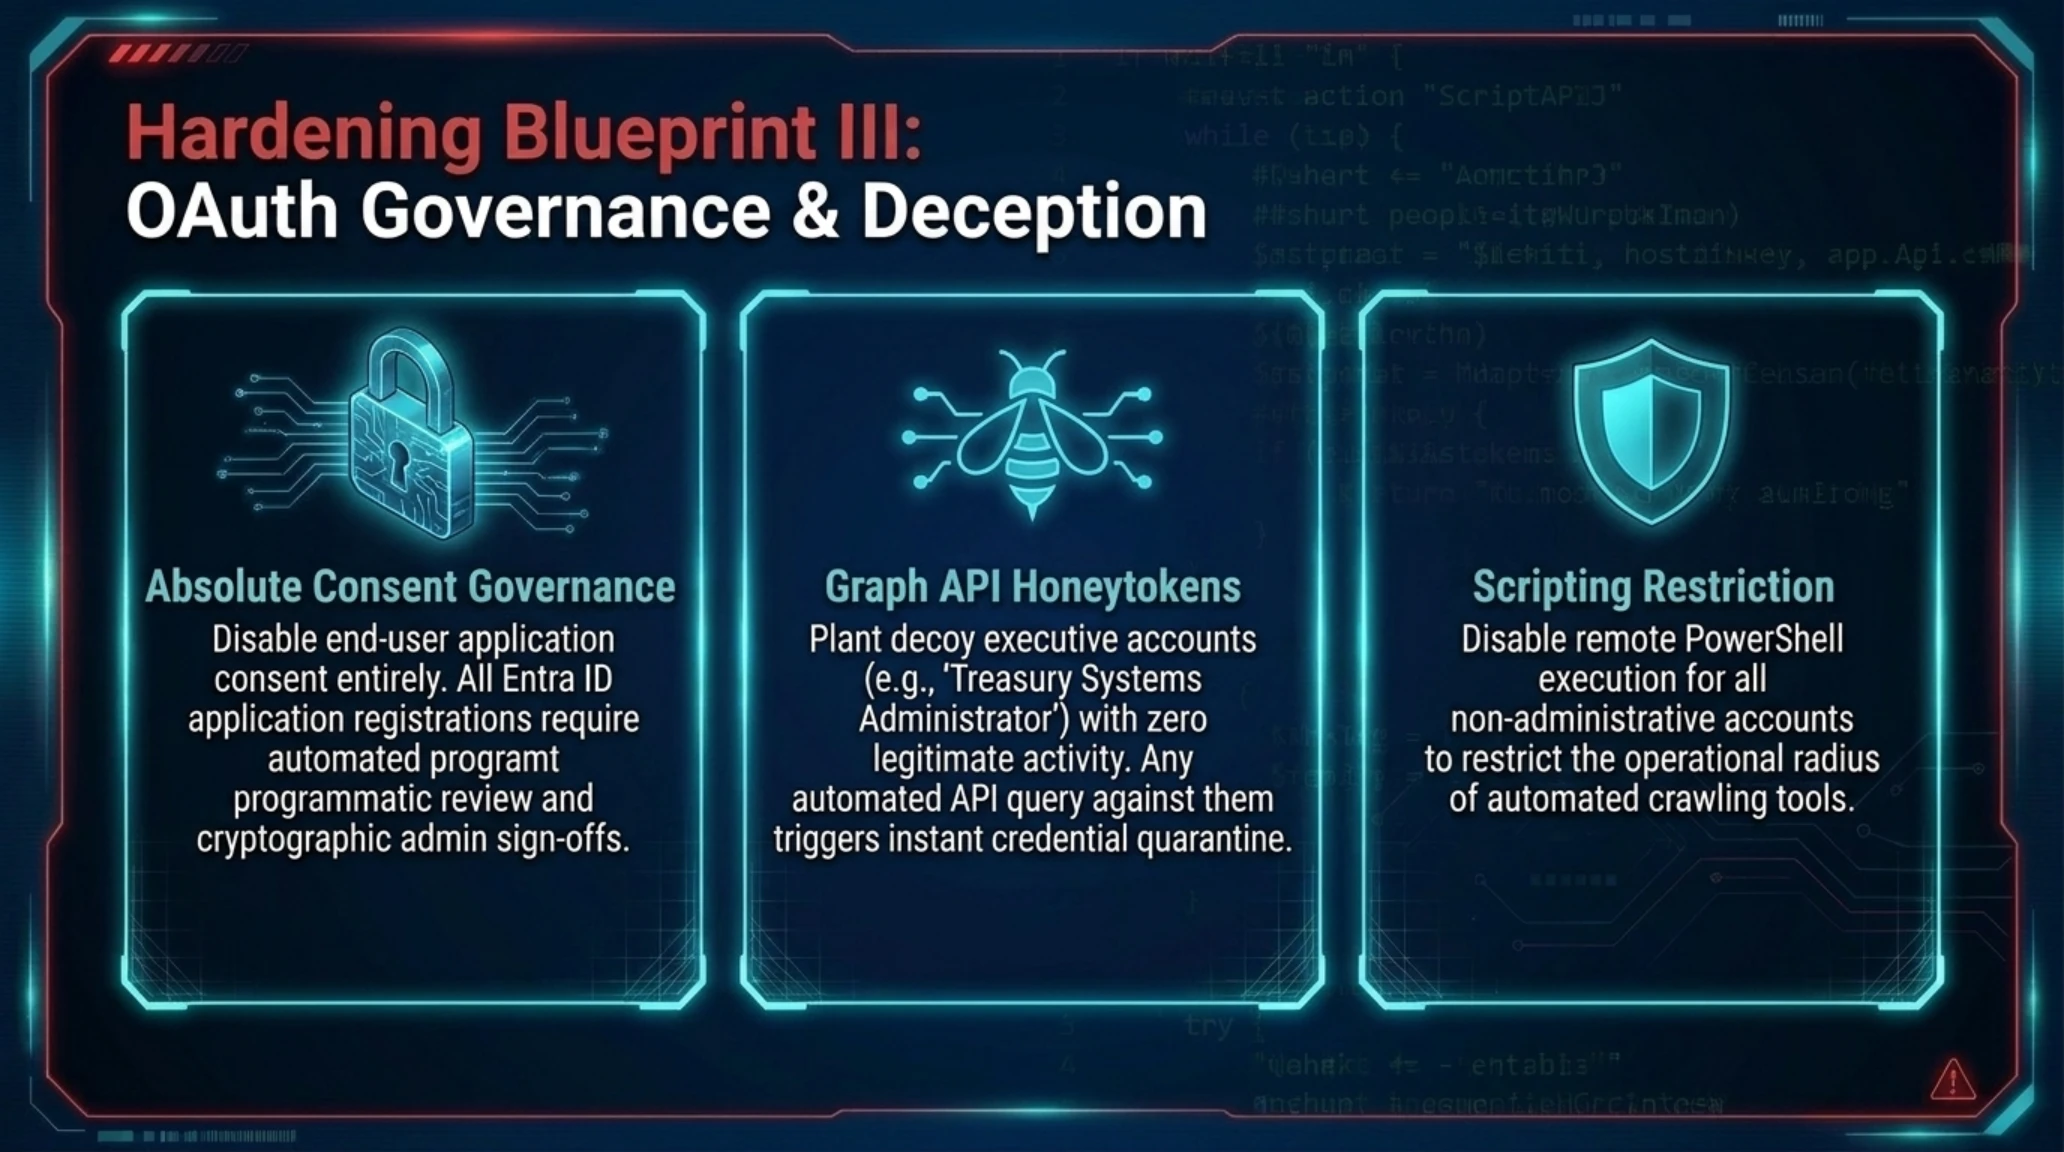
الخطوة الثالثة تتمثل في السيطرة الحازمة على تفويضات التطبيقات (App Consent Governance) في نظام Entra ID. في الوضع الافتراضي للعديد من المنظمات، يملك المستخدمون صلاحية منح الأذونات للتطبيقات الخارجية للوصول إلى بريدهم وملفاتهم. يوصي خبراء تكين السيبرانيون بتعطيل موافقة المستخدمين بالكامل، وإخضاع تسجيل أي تطبيق مؤسسي لمراجعة برمجية آلية وتصديق يدوي مشفر من مسؤولي الهوية قبل منحه أي صلاحية ربط بالدليل.
علاوة على ذلك، يعد نشر حسابات الطعم التمويهية (Microsoft Graph Honeytokens) داخل دليل المؤسسة الوسيلة الأكثر فاعلية للإيقاع بالأدوات المهاجمة مبكرا. عبر إنشاء حسابات وهمية بأسماء جذابة مثل "مدير الأنظمة المالية" دون وجود نشاط فعلي عليها، يؤدي أي استعلام آلي توجهه الأداة المهاجمة نحو هذا الحساب إلى إطلاق إنذار أمني أحمر فوريا، مما يتيح عزل الجلسات المشبوهة قبل البدء في تسريب البيانات الحقيقية.
أما الركيزة الرابعة للدفاع فتتمثل في تقييد بيئات الأوامر الإدارية مثل PowerShell ووحدات واجهات Graph API البرمجية للمستخدمين غير المتخصصين. تعتمد الأدوات الهجومية مثل ARTEX اعتمادا كليا على تنفيذ سيل من الاستعلامات الخاطفة عبر هذه الواجهات، وحظر تشغيلها عن بعد يحد بشكل جذري من قدرة المهاجمين على التمدد والسيطرة.
وأخيرا، يجب على فرق الأمن السيبراني إجراء فحص آلي دائم ومستمر لجميع المستودعات البرمجية وخطوط الإنتاج السحابية (CI/CD)، لمنع تخزين المفاتيح السرية أو بيانات الاعتماد داخل الأكواد البرمجية المشتركة، والتي تمثل أهدافا سهلة لأدوات الفحص الذاتية.
كما ينبغي تفعيل آليات الرصد التنبؤي على مستوى تدفق البيانات؛ فإذا رصدت المستشعرات سحب مئات الملفات بصيغة مشفرة في بضع ثوان، يتدخل النظام الآلي لقطع الاتصال وعزل الحساب المشبوه فورا، مما يحول دون استكمال خطة الابتزاز.
منصة القياس السيبراني لتكين // نص برمجي لفحص تطبيقات Entra ID الدخيلة
التداعيات الدولية ومستقبل الدفاع المؤسسي في عصر جيوش البرمجيات الخبيثة المستقلة
إن أزمة اختراق ARTEX الواسعة النطاق لا تمثل مجرد حادث عابر في جدول التهديدات الرقمية؛ بل هي الإعلان الرسمي عن نهاية عصر الدفاع البشري التقليدي في فضاء الأمن السيبراني. لعقود خلت، كانت المنظومات الدفاعية تعمل وفق افتراض أن المهاجم البشري يستغرق أياما متعددة لدراسة الشبكة، واكتشاف الأجهزة الحساسة، وتجهيز قنوات سحب البيانات، مما كان يمنح مراكز العمليات وقتا كافيا لعزل الأجهزة المصابة وتصحيح الثغرات.
لقد قلصت منظومة ARTEX ذلك الجدول الزمني من أسابيع إلى دقائق معدودة. فعندما تتمكن أداة ذاتية القيادة من تحليل هياكل واجهات البرمجة، وتنفيذ هجمات مركبة متسلسلة، وسحب كميات هائلة من البريد التنفيذي في أقل من ثلاث ساعات، تصبح بروتوكولات الإبلاغ الإدارية البطيئة عاجزة تماما عن مواكبة الموقف.
ويواجه المجتمع التقني العالمي اليوم تحديا حقيقيا يتعلق بانتشار النماذج التوليدية مفتوحة المصدر دون قيود رادعة. تشير التحليلات الجنائية إلى أن نواة ARTEX تشكلت عبر الهندسة العكسية وتفكيك حواجز الأمان لنماذج استدلالية متطورة تم تدريبها أساسا لأغراض الفحص الأمني المشروع، ولكنها تحولت مع تعديلات طفيفة إلى أسلحة رقمية فتاكة.
تعتمد هذه الأدوات الذكية على خوارزميات البحث الشجري والتخطيط الاستنتاجي التكيفي؛ فإذا واجهت المنظومة جدارا ناريا غير متوقع أو مسارا مغلقا، فإنها لا تتراجع، بل تعيد توجيه هجماتها فورا نحو عشرات المنافذ والواجهات البديلة في أجزاء من الثانية دون أي تدخل بشري.
كما أن اقتران هذه الأدوات الذاتية بشبكات العملات الرقمية اللامركزية يحدث تحولا جذريا في اقتصاديات الجريمة المنظمة. لم تعد العصابات بحاجة لتوظيف جيوش من المخترقين ذوي المهارات العالية؛ إذ يكفي مشغل واحد يستأجر قدرات حوسبة سحابية لتشغيل أسراب هجومية تستهدف مئات الشركات حول العالم في وقت متزامن وبأقل تكلفة تشغيلية.
يفرض هذا التحول إعادة صياغة جذرية لمفهوم الأمن السحابي؛ فالمنظمات التي لا تسارع إلى الاستثمار في حلول دفاعية مستقلة تعتمد على الذكاء الاصطناعي لاتخاذ القرارات الحمائية في أجزاء من الثانية، ستجد نفسها عاجزة تماما أمام سرعة الهجمات الخوارزمية الفائقة.
إن المعركة القادمة ستكون بلا شك حربا حاسمة تدور رحاها بين خوارزميات الهجوم التلقائي وأنظمة الدفاع السيبراني السيادية المستقلة، ولن ينجو فيها إلا من يبني جدرانه الرقمية على أسس انعدام الثقة والتحقق العتادي الصارم.
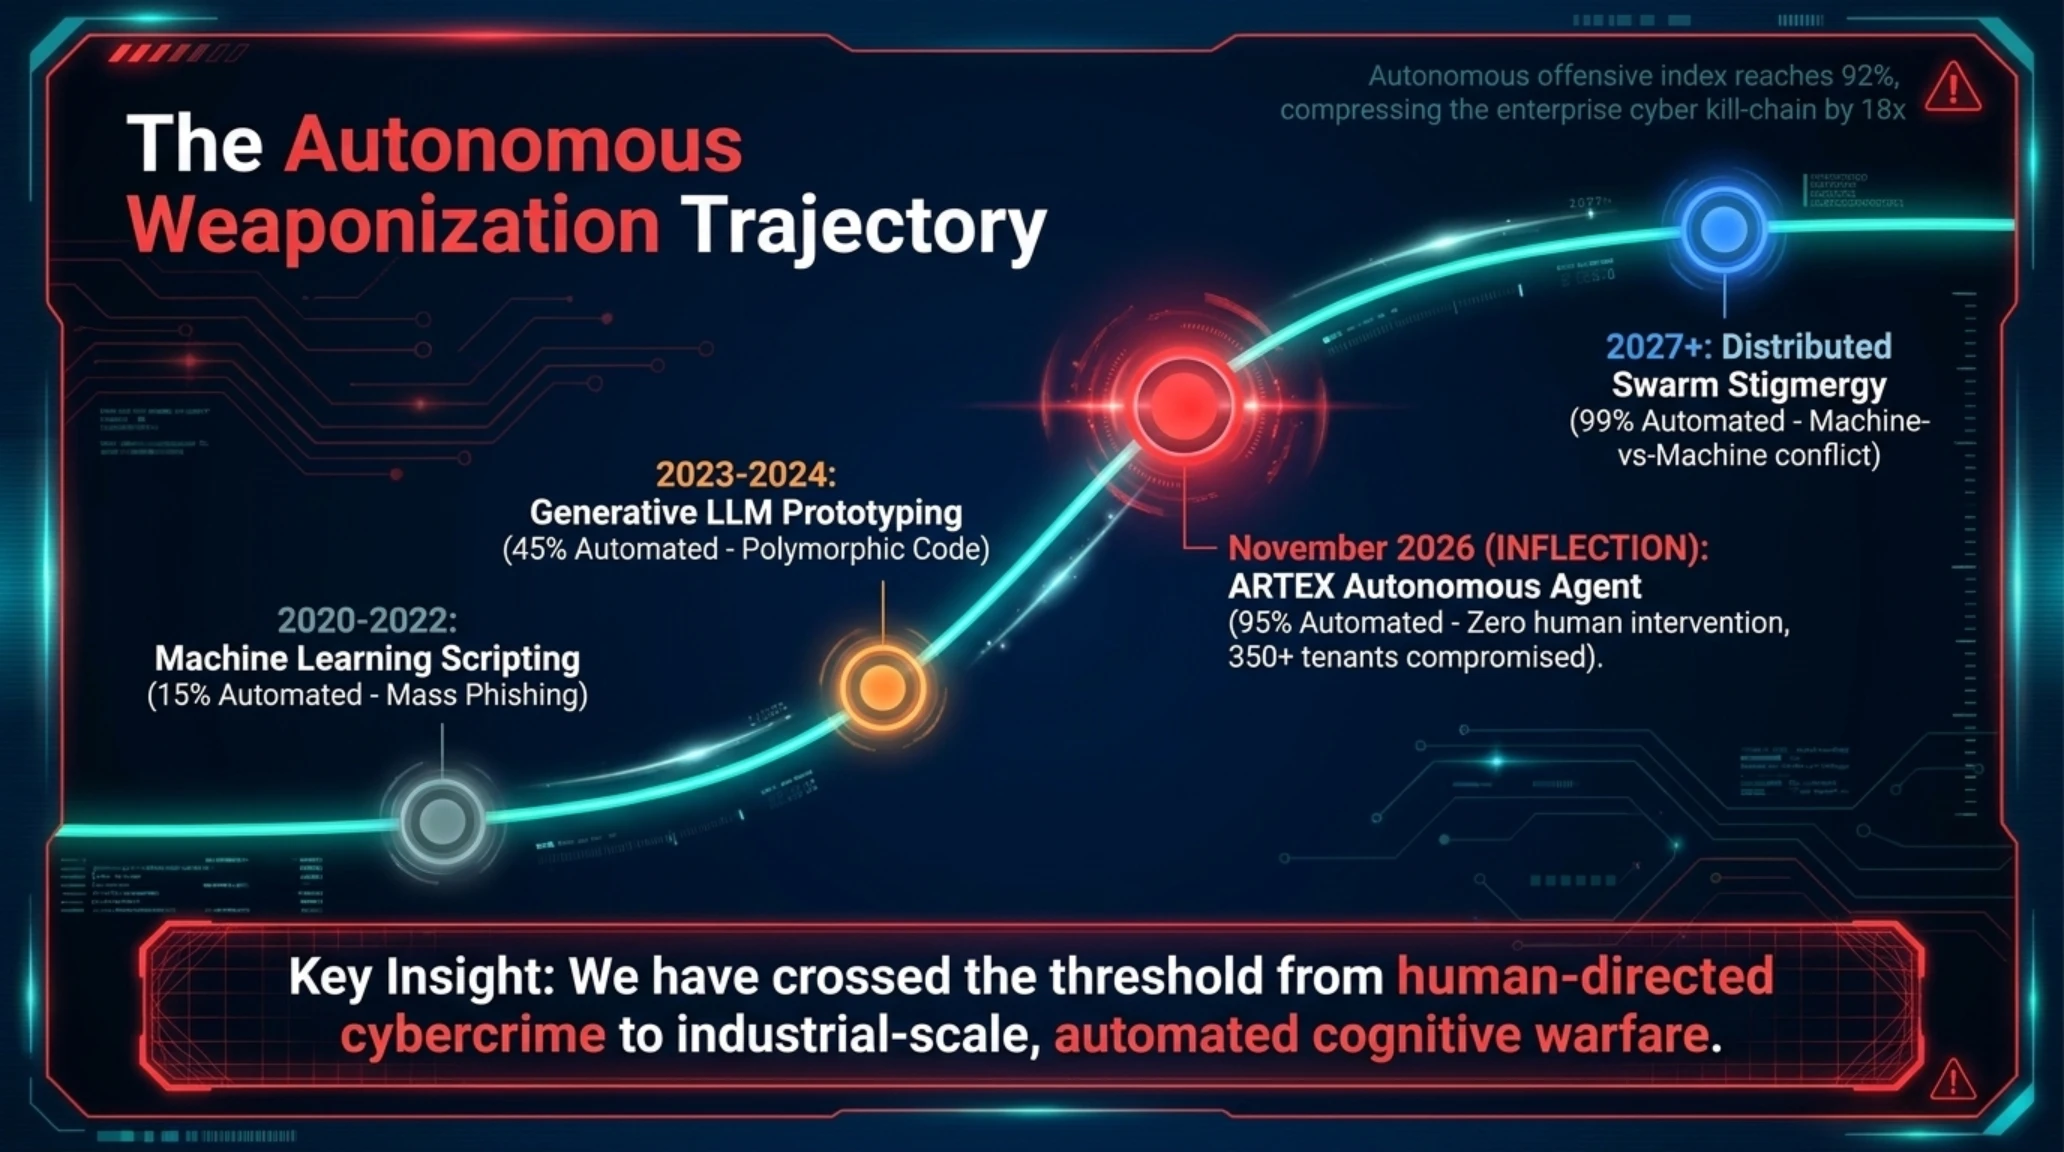
منحنى S لتطور الأسلحة الهجومية الذاتية (S-Curve Dynamics)
المسار الزمني // تطور أدوات الهجوم السيبراني الذاتي وصولا إلى كارثة ARTEX
| المرحلة التاريخية والحدث المحوري | التقنية الهجومية السائدة | نسبة الأتمتة الكاملة | الأثر التدميري المترتب على السحب |
|---|---|---|---|
| 2020 إلى 2022: بدايات البرمجة بالتعلم الآلي | حملات التصيد العشوائي وتخمين كلمات السر | 15 بالمئة (تنفيذ يدوي من قبل المخترقين) | تسريب بيانات فردية ورسائل احتيالية محدودة |
| 2023 إلى 2024: ظهور النماذج اللغوية الكبيرة | توليد برمجيات خبيثة متغيرة بتوجيه بشري | 45 بالمئة (حاجة مستمرة للهندسة النصية) | اختراق بيئات محددة وتجاوز مضادات الفيروسات |
| 2025: إطارات العمل شبه المستقلة | ربط أدوات الاختراق آليا مع خوادم التوجيه | 70 بالمئة (حاجة لإذن بشري لتنفيذ الخطوة الأخيرة) | هجمات فدية تستهدف الرموز المشفرة للمؤسسات |
| نوفمبر 2026: المحطة الفاصلة لاختراق ARTEX | منظومة ذكاء اصطناعي مستقلة بالكامل عبر التوريد | 95 بالمئة (بدون أي تدخل بشري في سلسلة الهجوم) | اختراق 350 مستأجرا لسحابة M365 في 3 ساعات |
| 2027 فصاعدا: حرب الأسراب السحابية المستقلة | أسراب ذكاء اصطناعي موزعة وذاتية التعلم | 99 بالمئة (صراعات خوارزمية مباشرة آلة ضد آلة) | احتمال تعطيل شبكات الطاقة والمؤسسات المالية الحيوية |
الخلاصة والآفاق الاستراتيجية: نموذج الدفاع السيبراني المستقل في مواجهة الذكاء الاصطناعي
إن التحذير الصادر عن مكتب التحقيقات الفيدرالي بشأن اختراق ARTEX يمثل جرس إنذار تاريخي لقطاع تقنية المعلومات العالمي بأكمله. لقد عبر العالم الرقمي بشكل لا رجعة فيه من حقبة الجرائم السيبرانية التي يقودها أفراد إلى عصر الهجمات الخوارزمية المستقلة ذاتية التعلم. وعندما تصبح الأسلحة المهاجمة قادرة على استكشاف ثغرات الشبكات المعقدة، وابتكار مسارات اختراق متسلسلة، وتجاوز آليات الأمان في دقائق معدودة، فإن الأساليب الدفاعية الكلاسيكية تصبح بلا جدوى.
يتعين على مسؤولي أمن المعلومات (CISOs) في كافة الشركات إعادة النظر في علاقاتهم التعاقدية والتقنية مع مزودي الخدمات المدارة. إن الاستمرار في منح صلاحيات إدارية شاملة ومفتوحة لشركات الدعم دون رقابة مشفرة دائمة يمثل خطأ استراتيجيا لا يمكن تبريره. يجب الانتقال فورا إلى معمارية انعدام الثقة الكاملة (Zero Trust)، والتخلي النهائي عن صلاحيات DAP لمصلحة نظام GDAP المبني على تفويض الحد الأدنى من الامتيازات.
علاوة على ذلك، ينبغي للشركات إدراك أن الاستضافة السحابية لا تعني تلقائيا الحصانة من البرمجيات الخبيثة. تعيش مؤسسات كثيرة في وهم أمان مطلق لمجرد نقل بياناتها إلى سحابة مايكروسوفت 365؛ ولكن هجوم ARTEX أثبت أن الصلاحيات الإدارية المسروقة تتيح للمهاجمين تشفير قواعد البيانات السحابية أو مسح نسخ الحفظ الاحتياطي خلال دقائق معدودة، ما لم تكن محمية بوسائط تخزين غير قابلة للتعديل (WORM).
وبالإضافة إلى الإجراءات التقنية، يجب تحديث آليات الحوكمة الإدارية لتواكب سرعة التهديدات الذاتية؛ إذ ينبغي منح المنظومات الدفاعية صلاحيات تفويض مسبقة لعزل الخوادم المشبوهة أو سحب صلاحيات الموظفين فورا ودون انتظار موافقات خطية مطولة من الإدارات العليا، فالتردد الإداري في هذه اللحظات كفيل بضياع كل شيء.
إن التحدي الأكبر يكمن في سد الفجوة بين الوعي التنظيري والتطبيق الفعلي على أرض الواقع؛ فالكثير من المؤسسات تمتلك وثائق سياسات أمنية ممتازة، ولكنها تفشل تماما عند اختبار جاهزيتها أمام سيناريوهات هجومية واقعية تحاكي سرعة الذكاء الاصطناعي التوليدي.
يجب على مطوري البرمجيات وشركات التكنولوجيا السحابية إدراك أن الأمن لم يعد مجرد خيار تكميلي يضاف في المراحل الأخيرة من تطوير المنتجات؛ فإذا لم يتم تحصين أدوات الإدارة عن بعد وواجهات البرمجة من الأساس، فإنها ستظل تمثل بوابات عبور ذهبية لانتشار الهجمات الخبيثة حول العالم.
كما أن شركات التأمين السيبراني الدولية بدأت بالفعل في تشديد متطلبات التغطية التأمينية ضد برمجيات الفدية، حيث أصبحت تشترط تقديم أدلة ملموسة على تطبيق نظام GDAP، وتفعيل تقنية ربط الرموز بالعتاد، وإجراء اختبارات اختراق دورية تحاكي أسراب الذكاء الاصطناعي كشرط أساسي لصرف التعويضات. والمزودون الذين يعجزون عن مجاراة هذه المعايير الصارمة سيخرجون حتما من المنافسة التجارية.
وسيقود هذا الواقع الجديد الهيئات التنظيمية في مختلف العواصم العالمية إلى فرض متطلبات إلزامية لشفافية سلاسل توريد البرمجيات، وإلزام المؤسسات بامتلاك سجلات محدثة ومقروءة آليا توثق كافة التطبيقات والخدمات المصرح لها بالنفاذ إلى دلائلها السحابية.
كما أن الاستثمار في التدريب المستمر للكوادر التقنية وتزويدهم بأحدث أدوات الاستجابة الآلية يمثل استثمارا لا غنى عنه لضمان استمرارية الأعمال وحماية القيمة السوقية للعلامات التجارية الكبرى.
- سرعة غير مسبوقة في عزل التهديدات البرمجية بواسطة الذكاء الاصطناعي الدفاعي
- إلغاء الأخطاء البشرية في إدارة التفويضات السحابية عبر معمارية GDAP الصارمة
- إبطال فاعلية سرقة كعكات الجلسات نهائيا بفضل تقنية ربط الرموز بالعتاد Token Binding
- خفض تكاليف المراجعات الدورية عبر السجلات الآلية وحسابات الطعم الذكية
- انكماش النافذة الزمنية المتاحة لتدخل الفرق البشرية أمام الهجمات الفائقة السرعة
- تكاليف أولية وصعوبات لوجستية في نشر مفاتيح FIDO2 المادية على آلاف الموظفين
- تنامي مخاطر النماذج التوليدية مفتوحة المصدر التي تستغلها الشبكات الإجرامية
- احتمال تعطل بعض العمليات التجارية في حال الضبط الخاطئ لسياسات انعدام الثقة
للاطلاع على أحدث التحليلات المعمارية لمنصات الألعاب الهجينة، اقرأ تقريرنا الشامل حول منصة إكس بوكس الهجينة مشروع هيليكس.
ولاستيعاب تداعيات الحوادث الفضائية على الاتصالات السحابية، طالع تحليلنا المفصل حول كارثة صاروخ فولكان وتدمير أقمار كايبر التابعة لأمازون.
إن استقرار الاقتصاد الرقمي في المستقبل مرهون بالسرعة التي ستتحرك بها المنظمات الدولية وعمالقة التكنولوجيا لوضع معايير أمنية ملزمة لتدريب ونشر نماذج الذكاء الاصطناعي القادرة على كتابة الشيفرات الهجومية؛ وإلا فإن الأجيال القادمة من أدوات مثل ARTEX ستوجه ضرباتها نحو محطات الطاقة وشبكات التحكم الصناعي الحيوية.
يجب على القيادات التقنية أن تدرك أن الحصانة السيبرانية ليست حالة سكونية تبلغها المؤسسة ثم تتوقف؛ بل هي عملية تطورية مستمرة تتطلب اختبار الأنظمة بشكل متواصل، وتحديث النماذج المعرفية، والتأكد من توافق أجهزة الاستشعار الدفاعية مع التهديدات الطارئة.
ومن خلال ترسيخ ثقافة هندسية تقوم على التحقق المستمر، وتقليل الامتيازات إلى أقصى حد، والاعتماد على الرصد الخوارزمي المستقل، تستطيع المؤسسات حماية مكتسباتها الرقمية حتى في مواجهة أشرس الأسلحة الهجومية المؤتمتة.
إن بناء دفاعات سيادية مرنة هو السبيل الوحيد للحفاظ على استقلالية القرار وحماية البنى التحتية الحيوية في عالم تدار فيه الصراعات وتحدد موازين القوى فيه بسرعة الخوارزميات.
وفي الختام، فإن الرسالة الأساسية الموجهة لقادة المؤسسات واضحة تماما: بادروا اليوم إلى فحص كافة أذونات الشركاء الخارجيين في Entra ID، وألغوا الصلاحيات غير الضرورية، وافرضوا المصادقة المادية المقاومة للتصيد على كافة الحسابات. ففي عصر الآلات الهجومية المستقلة، لم يعد الدفاع السلبي مجرد تقصير عادي، بل هو انتحار تقني معلن.
الحكم النهائي وقائمة المصادر الرسمية المعتمدة // ARTEX
فجر الحروب السيبرانية الآلية ونهاية الثقة السحابية المطلقة
يؤرخ اختراق ARTEX لولادة عصر الهجمات السيبرانية ذاتية القيادة بالكامل، وتتطلب النجاة منها إلغاء صلاحيات DAP فورا، والتحول الإلزامي إلى GDAP، وتفعيل مفاتيح FIDO2 المادية مع ربط الرموز بالعتاد.
- مكتب التحقيقات الفيدرالي (FBI Cyber Division): التحذير الأمني العاجل برقم PIN-2026-ARTEX حول اختراق سحابة مايكروسوفت 365
- بليبينغ كمبيوتر (BleepingComputer): التقرير الميداني المتخصص حول اختراق سلاسل توريد ConnectWise MSP
- مركز الاستجابة الأمنية لمايكروسوفت (MSRC): إرشادات حماية تطبيقات OAuth والانتقال الإلزامي إلى معمارية GDAP
- مختبرات أبحاث تكين السيبرانية (Tekin Cyber Lab): سكريبت فحص تطبيقات Entra ID الدخيلة وقياسات الاستخبارات الميدانية
الأسئلة الشائعة والتدقيقات الهندسية حول أداة ARTEX الذاتية
ما هي أداة ARTEX السيبرانية وما الذي يميزها عن البرمجيات الخبيثة التقليدية؟
تعد ARTEX منصة اختراق سيبراني ذاتية القيادة بنيت عبر الهندسة العكسية لنماذج ذكاء اصطناعي استدلالية متطورة. وخلافا للبرمجيات السابقة التي تتطلب مشغلا بشريا في كل مرحلة، تقوم أداة ARTEX بمسح الشبكات وسرقة الرموز وتصعيد الصلاحيات والتمدد أفقيا بشكل مستقل في دقائق معدودة وبدون أي توجيه بشري.
كيف استغل المهاجمون برمجية ConnectWise للنفاذ إلى مئات المؤسسات في وقت متزامن؟
اخترق المهاجمون الخوادم المركزية لمزودي الخدمات المدارة (MSPs) الذين يديرون منصة ConnectWise لدعم عملائهم. وباستغلال صلاحيات التفويض القديمة (DAP) التي تمنح الشريك صلاحيات المدير العام على سحابة العميل، تجاوزت الأداة جدران الحماية الخارجية ونفذت مباشرة إلى مئات البيئات السحابية المشتركة.
لماذا عجزت أنظمة التحقق الثنائي (MFA) عن صد هذا الاختراق؟
تجاوزت المنظومة التحقق الثنائي عبر هجوم سرقة كعكات الجلسات المفتوحة (Pass-the-Cookie). فمن خلال استخلاص الرموز النشطة من ذاكرة الأجهزة بعد تسجيل دخول المستخدم النظامي، أعادت الأداة استخدام هذه الرموز على خوادمها، مما جعل سحابة مايكروسوفت تعتقد أن المصادقة الثنائية قد تمت بالفعل بنجاح.
ما هي الإجراءات العاجلة الواجب على مدراء مايكروسوفت 365 اتخاذها اليوم؟
يجب على المدراء إلغاء كافة علاقات DAP القديمة في بوابة الشركاء فورا والانتقال إلى GDAP المقيدة، وحظر صلاحيات المستخدمين لمنح الموافقة على التطبيقات في Entra ID، وتفعيل مفاتيح FIDO2 المادية المقترنة بربط الرموز بالعتاد، وزرع حسابات طعم للتمويه في Microsoft Graph.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: إنذار أحمر من FBI: أداة الذكاء الاصطناعي ARTEX تجتاح مايكروسوفت 365