ليلة التقنية النابضة بالطاقة
نهاية يوم مليء بأخبار ساخنة من عالم الأمن السيبراني وصناعة الألعاب.
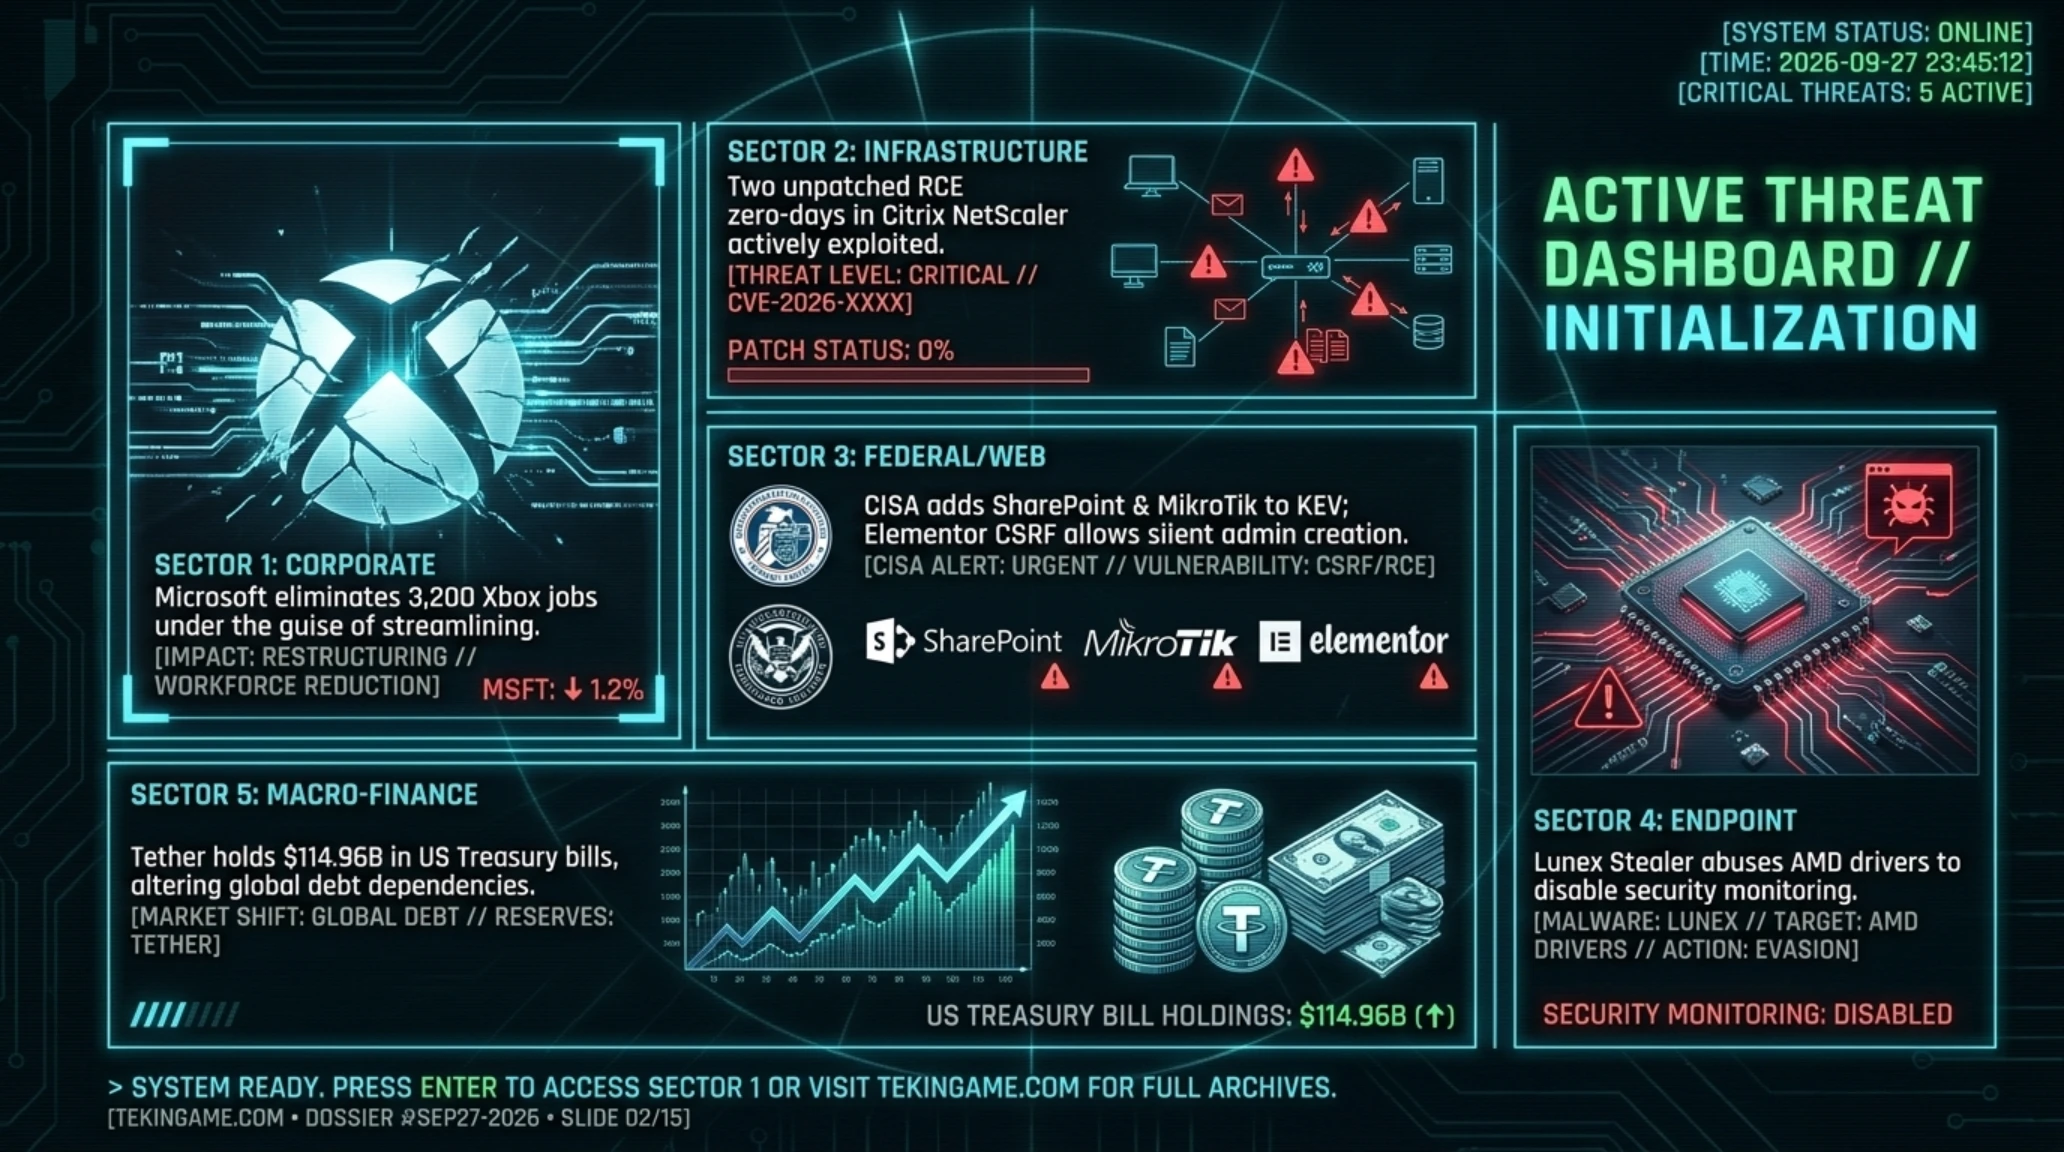
- 🎮عمليات تسريح ضخمة في Xbox- إلغاء 3200 وظيفة في إعادة هيكلة Microsoft
- 🎧ثغرات Citrix Zero-Day نشطة- ثغرتان RCE بدون تصحيح تحت الهجوم الفعلي
- 🚀تحذير عاجل من وكالة CISA- إدراج ثغرات SharePoint وMikroTik في قائمة KEV
- 🗡️إضافة Elementor تحت التهديد- ثغرة CSRF تسمح بإنشاء حساب مسؤول تعسفي
- 📰ظهور برمجية Lunex Stealer- إساءة استخدام تعريف AMD لتعطيل الحماية
- ⚔️قوة Tether المالية الكبرى- حيازة 114 مليار دولار من سندات الخزانة الأمريكية
ليلة مليئة بالتوتر في عالم التكنولوجيا؛ فمن جهة تقوم شركة Microsoft بتسريح الآلاف من موظفي قطاع Xbox وتصف ذلك بالتبسيط الرائع، ومن جهة أخرى يتم استغلال ثغرتي يوم الصفر (Zero-Day) الحرجتين في أجهزة Citrix NetScaler بنشاط دون توفر أي تصحيحات أمنية. وفي الوقت ذاته، أضافت وكالة CISA ثغرات في SharePoint وMikroTik إلى قائمة KEV مع تحذيرات فورية، بينما تسمح ثغرة CSRF في إضافة Elementor بإنشاء حسابات مسؤول (Admin) تعسفية، وتستغل برمجية Lunex الخبيثة تعريفات AMD لتجاوز أنظمة الأمان، وتبرز شركة Tether بحيازة 114.96 مليار دولار من سندات الخزانة الأمريكية مما جعل واشنطن معتمدة عليها مالياً.
نظرة سريعة
- شركة Microsoft تلغي 3200 وظيفة في قطاع Xbox ضمن عملية تبسيط الهياكل
- استغلال نشط لثغرتي يوم الصفر (RCE) في أجهزة Citrix NetScaler دون توفر تصحيح
- وكالة CISA تضيف ثغرات خطيرة في SharePoint وMikroTik إلى قائمة KEV الحرجة
- ثغرة CSRF في إضافة Elementor تسمح للمهاجمين بإنشاء حساب مسؤول في ووردبريس
- برمجية Lunex Stealer تستغل تعريف AMD موقعاً رقمياً لتعطيل مراقبة الأمان من النواة
- شركة Tether تحتفظ بـ 114.96 مليار دولار في سندات الخزانة الأمريكية كأحد أكبر الدائنين
شركة Microsoft تشيد بتبسيط Xbox بينما يتم تسريح الآلاف
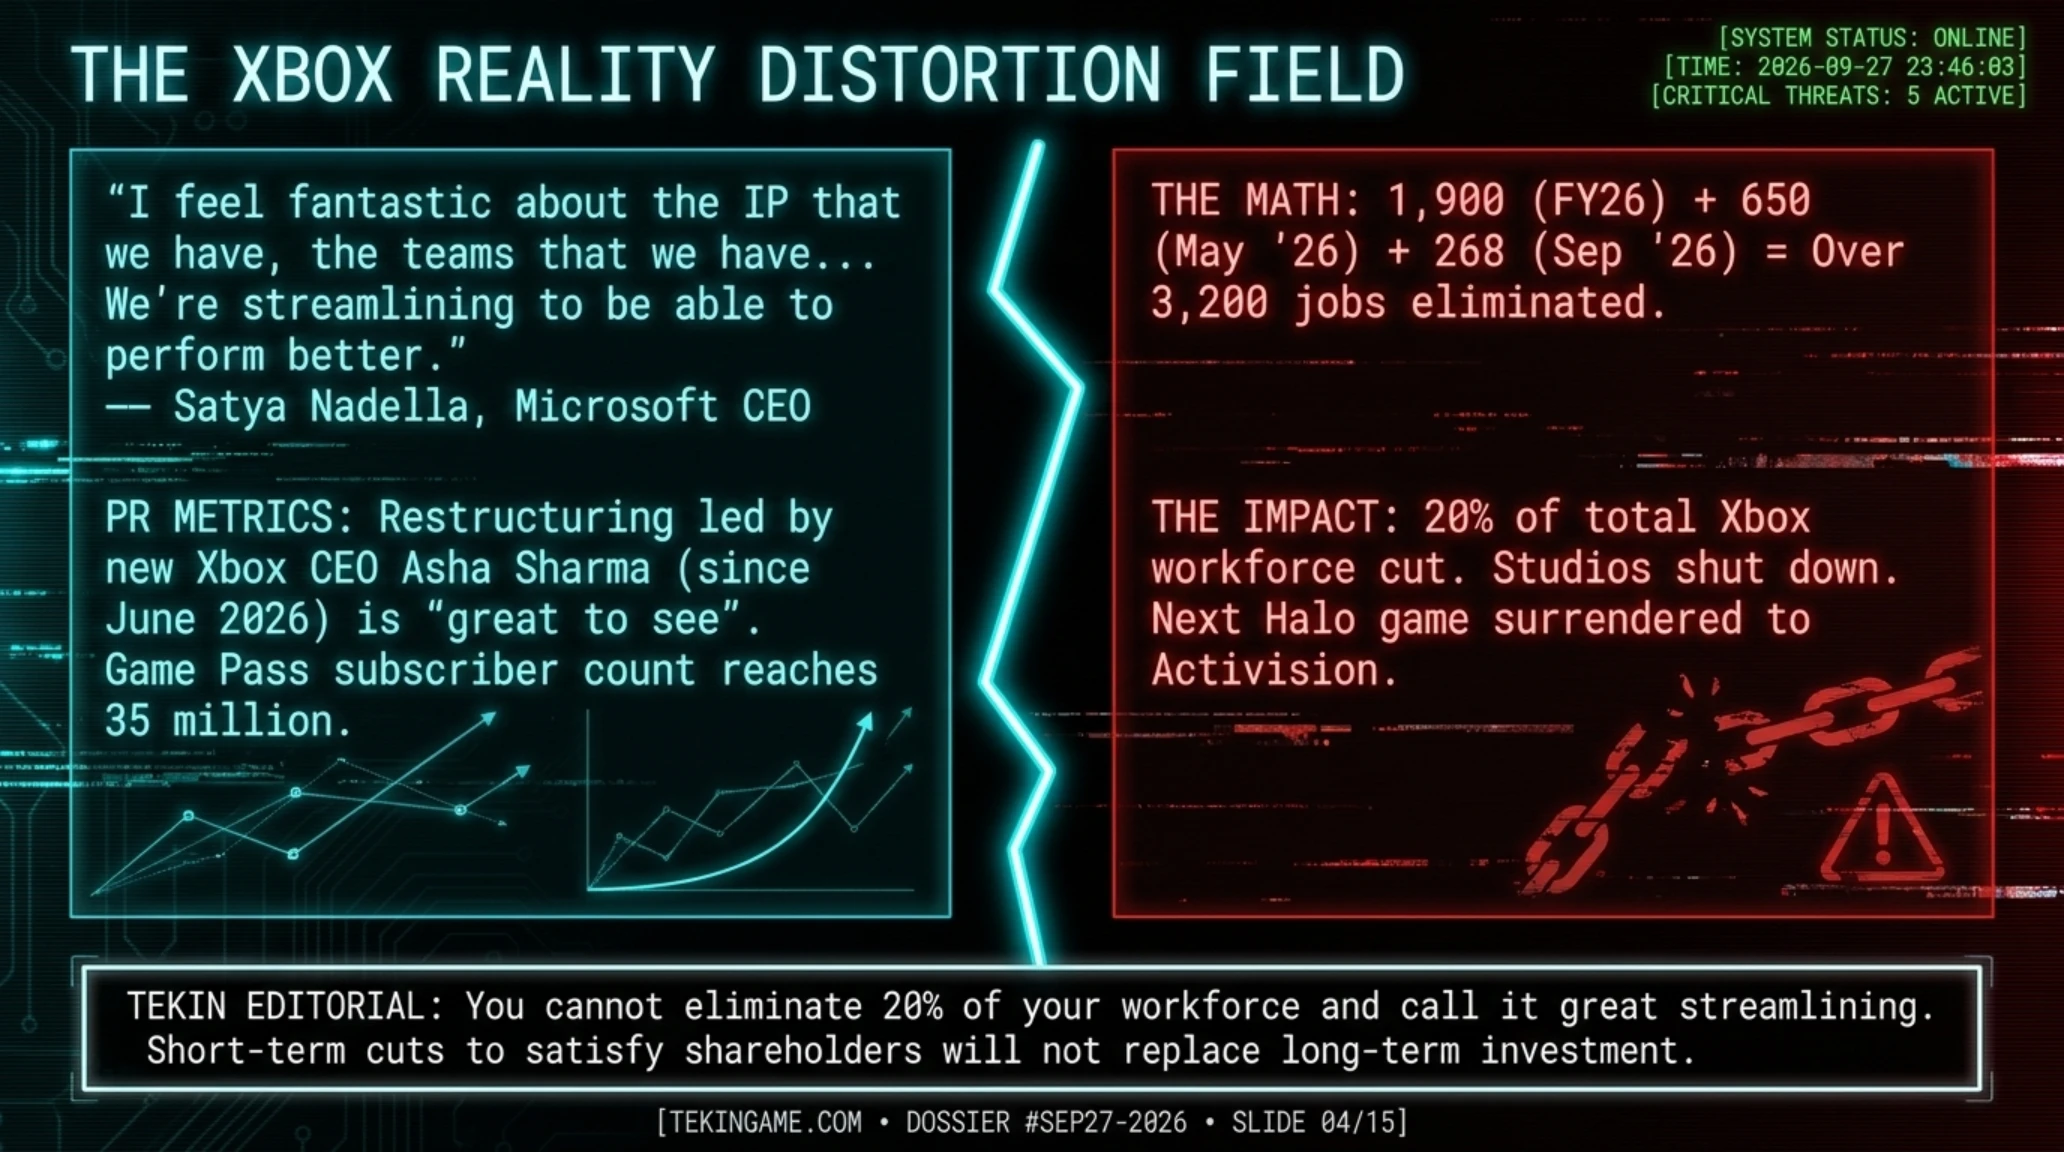
وصف ساتيا ناديلا (Satya Nadella)، الرئيس التنفيذي لشركة Microsoft، عملية إعادة الهيكلة التي قادتها آشا شارما (Asha Sharma)، الرئيسة التنفيذية الجديدة لقطاع Xbox، بأنها "رائعة" خلال اجتماع مع المحللين الماليين وذلك بعد أيام قليلة فقط من تسريح 268 موظفاً آخر من فريق Xbox. وتعد هذه الموجة الأخيرة جزءاً من برنامج تقليص أوسع يلغي ما مجموعه 3,200 وظيفة (أي حوالي 20% من إجمالي القوى العاملة في Xbox) خلال السنتين الماليتين 2026 و2027.

كما أعلن ناديلا أنه يشعر بشعور "رائع للغاية" حيال محفظة الملكيات الفكرية (IP) الخاصة بـ Xbox، متوقعاً أن يحقق قسم الألعاب في مايكروسوفت نمواً قوياً في السنة المالية 2027 (الممتدة من يوليو 2026 إلى يونيو 2027). ومع ذلك، تأتي هذه التصريحات المتفائلة في وقت تم فيه إغلاق العديد من الاستوديوهات العريقة ونقل تطوير لعبة Halo القادمة إلى شركة Activision.
تفاصيل إعادة هيكلة قطاع Xbox
منذ تولي آشا شارما منصب الرئيس التنفيذي الجديد لـ Xbox في يونيو 2026، بدأت عملية إعادة هيكلة واسعة النطاق شملت:
- الموجة الأولى: تسريح نحو 1,900 موظف في السنة المالية 2026
- الموجة الثانية: تسريح 650 موظفاً في مايو 2026
- الموجة الثالثة: تسريح 268 موظفاً في سبتمبر 2026
- المجموع الكلي: إلغاء أكثر من 3,200 وظيفة في قطاع الألعاب
ردود فعل مجتمع الألعاب والموظفين
أثارت عمليات التسريح هذه ردود فعل غاضبة وقاسية من مجتمع اللاعبين والموظفين السابقين على حد سواء. وقد أكد العديد من المطورين المسرحين عبر منصات التواصل الاجتماعي أن هذه القرارات ليست قاسية إنسانياً فحسب، بل تمثل خطأً استراتيجياً فادحاً. ويرى المحللون أن مايكروسوفت تقوم عملياً بتدمير نفس الاستوديوهات الإبداعية التي دفعت مليارات الدولارات للاستحواذ عليها.
في غضون ذلك، شدد ناديلا خلال الاجتماع المالي على أن مايكروسوفت ستواصل الاستثمار في قطاع الألعاب، ولكن مع التركيز الصارم على "الكفاءة" و"الربحية". كما أشار إلى أن خدمة Game Pass تواصل النمو حيث وصل عدد المشتركين فيها إلى 35 مليون مشترك.
ثغرتا Zero-Day RCE حرجتان في Citrix NetScaler تحت الاستغلال النشط
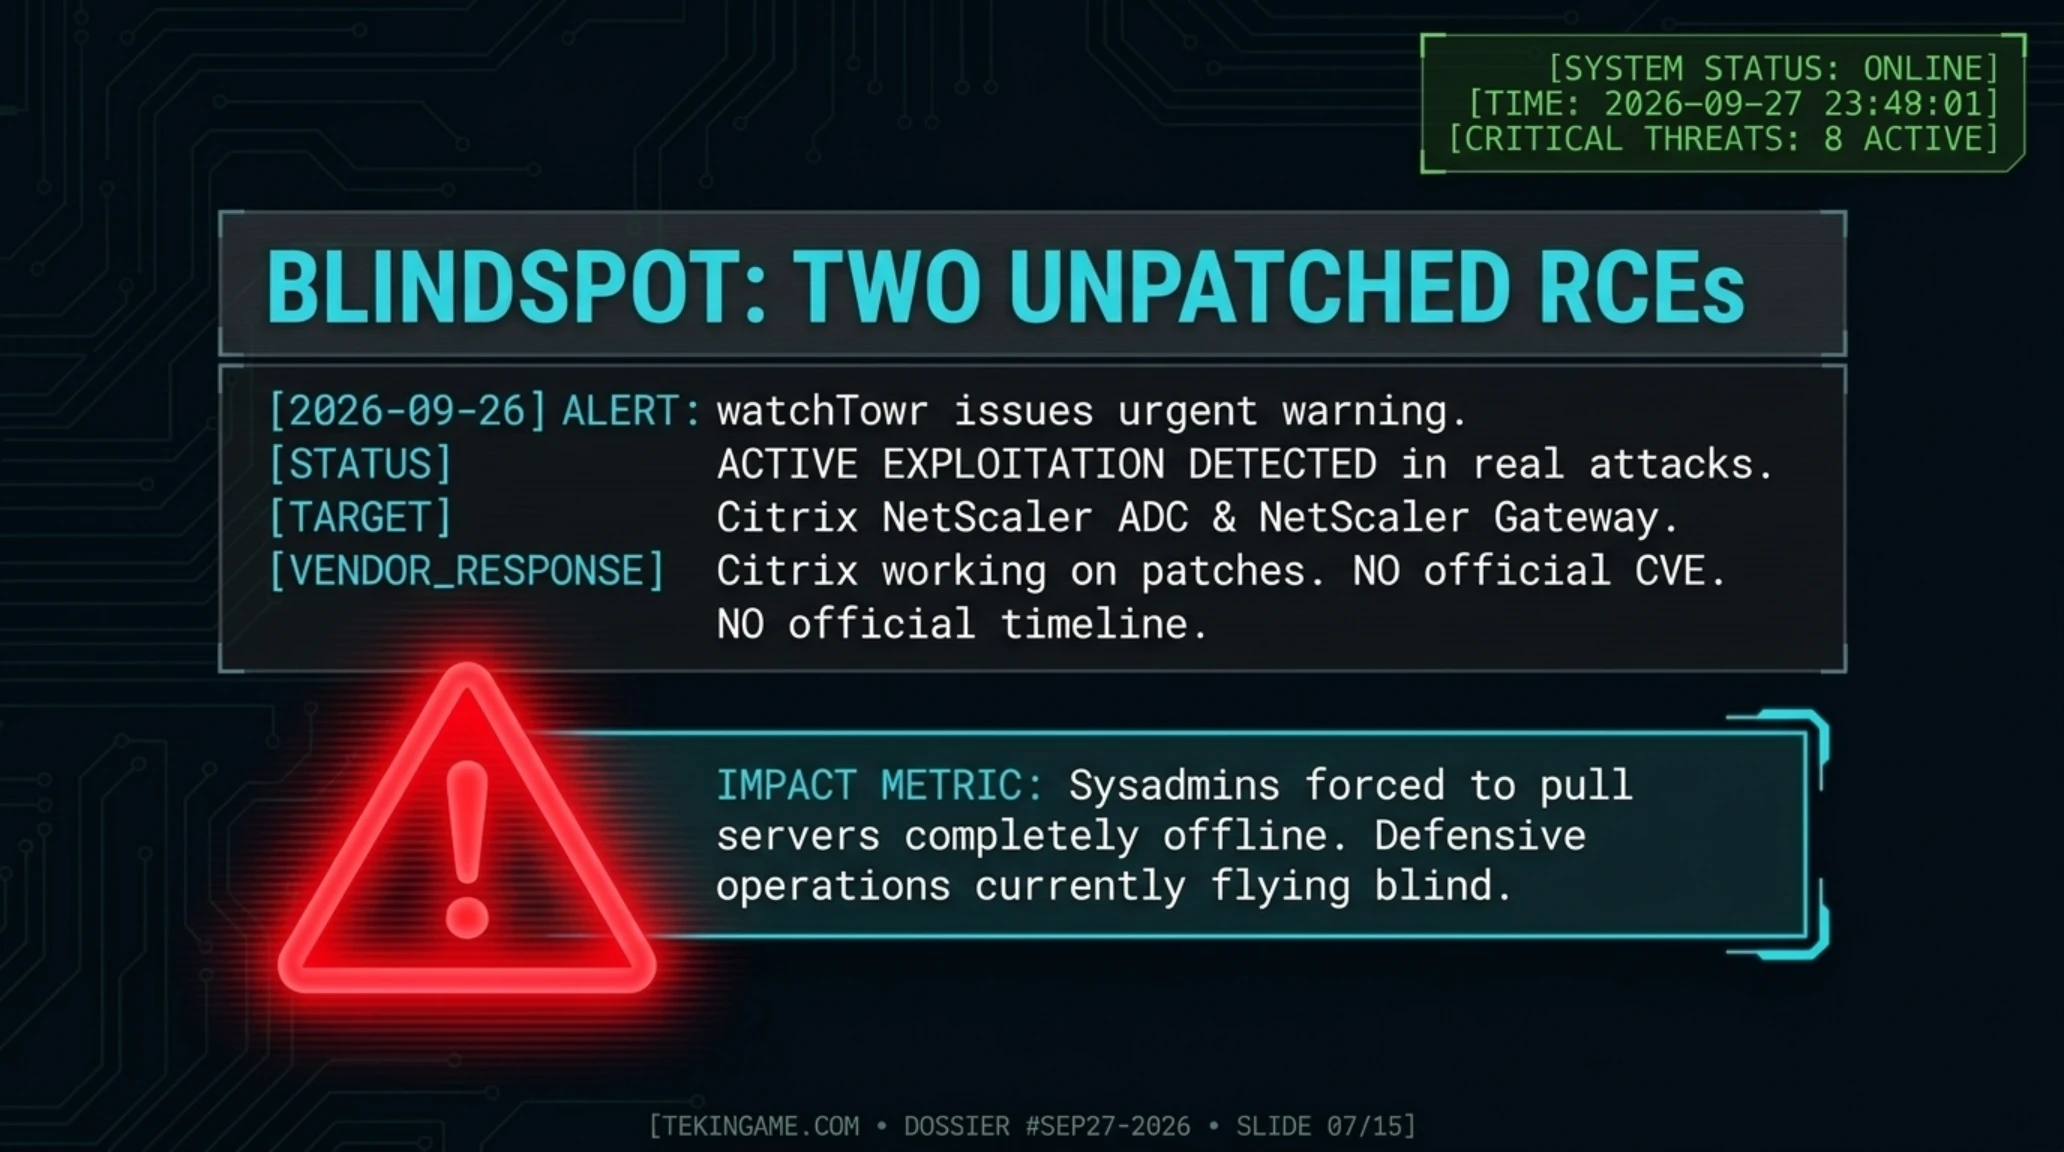
أصدرت شركة الأمن السيبراني watchTowr تحذيراً عاجلاً في 26 سبتمبر: يتم حالياً استغلال ثغرتي يوم الصفر (Zero-Day) غير مصححتين في أجهزة Citrix NetScaler ADC وNetScaler Gateway تتيحان تنفيذ التعليمات البرمجية عن بُعد (RCE) بشكل نشط في هجمات حقيقية.

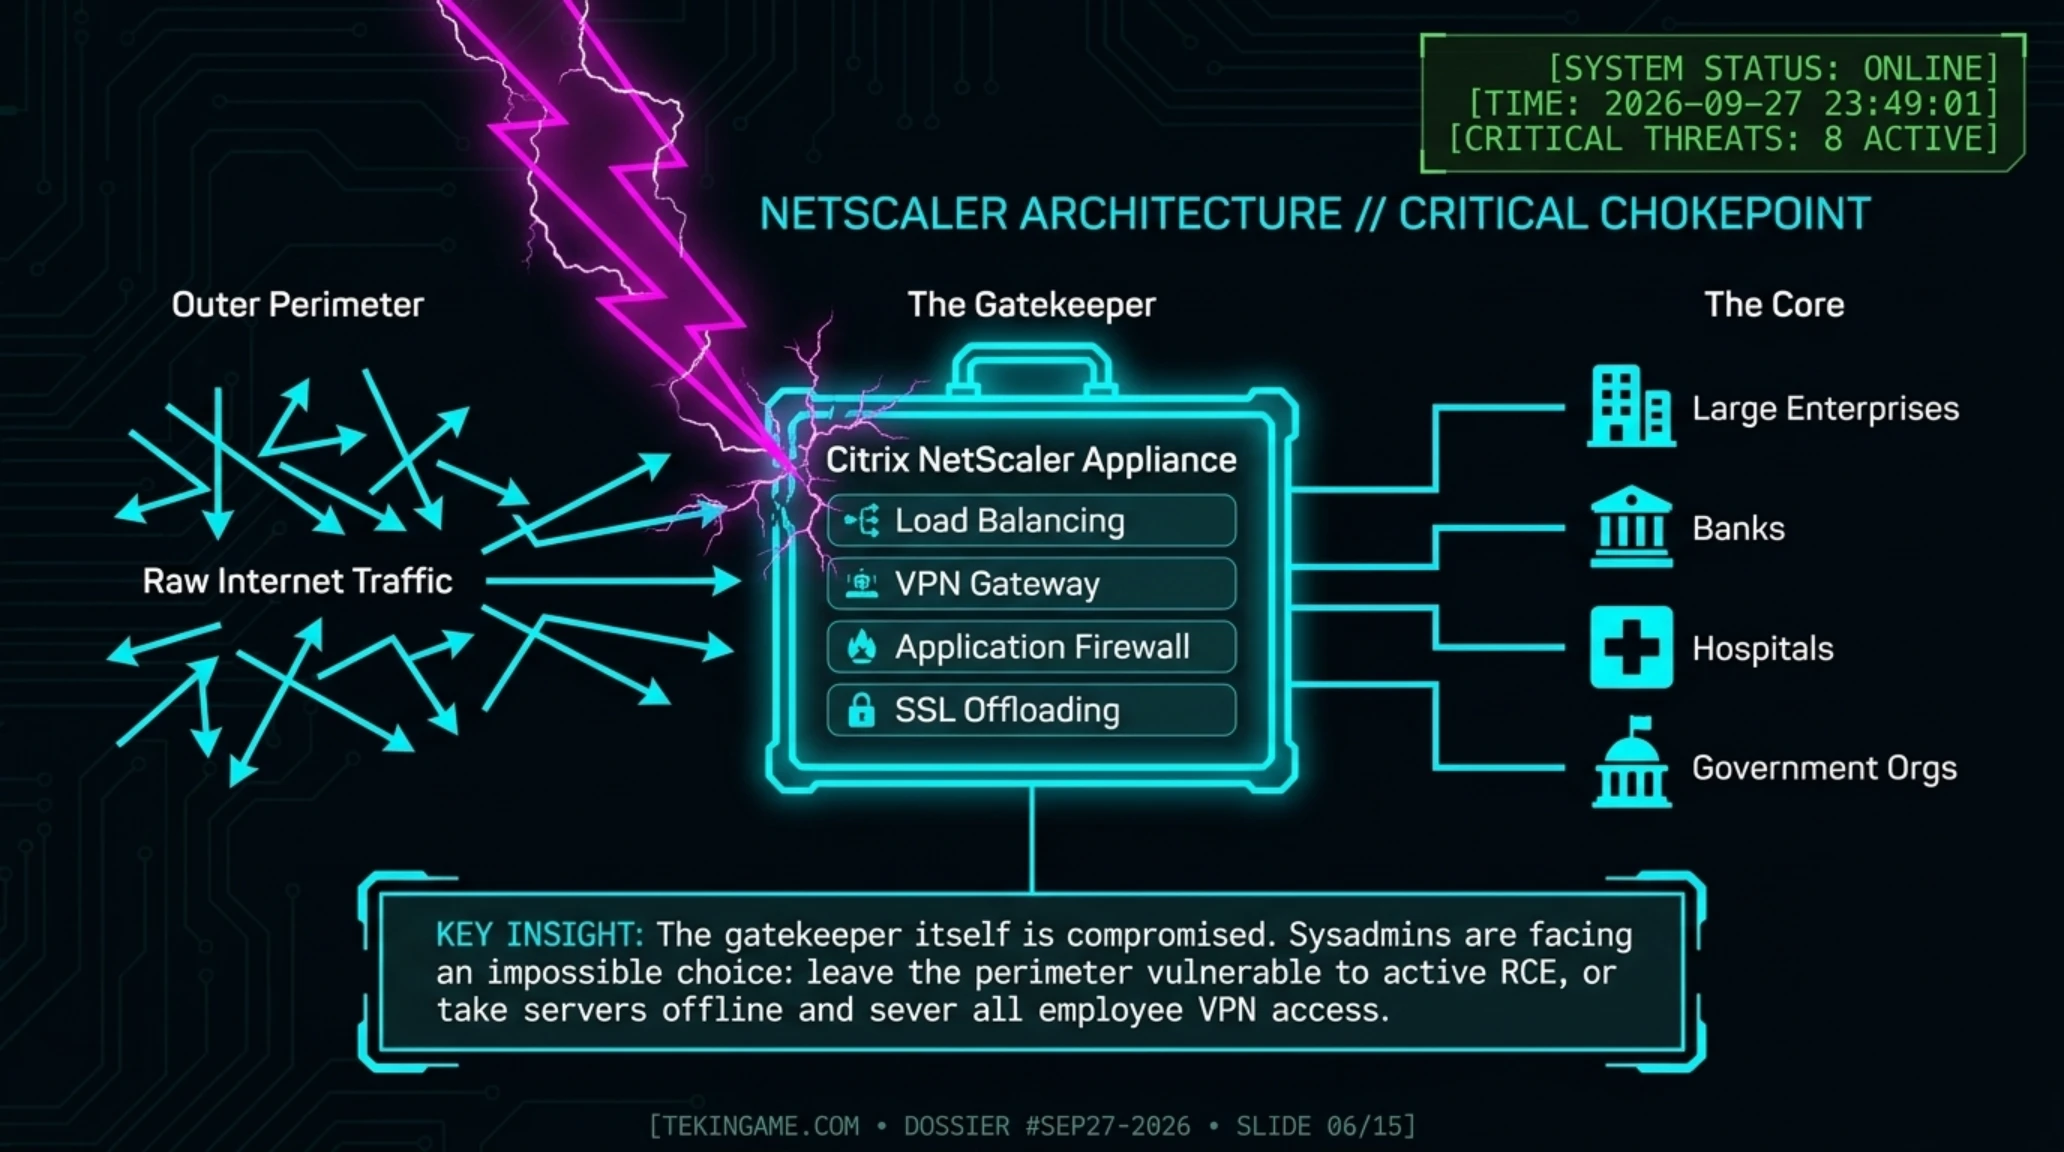
ومن المثير للقلق أن شركة Citrix لم تؤكد هذه الثغرات رسمياً بعد ولم تصدر أي تحديثات أو ترقيعات أمنية (Patches). وقد أجبر هذا الوضع الخطير بعض مديري الأنظمة، الذين يدركون حجم المخاطر المحدقة بشبكاتهم، على اتخاذ قرار بإيقاف خوادم NetScaler الخاصة بهم عن العمل بالكامل (Offline) ريثما يصدر التحديث الأمني.
ما هو جهاز NetScaler ولماذا يكتسب هذه الأهمية؟
يعد Citrix NetScaler جهاز شبكات شائعاً للغاية يُستخدم في المهام الحيوية التالية:
- توزيع الأحمال (Load Balancing): تنظيم وتوزيع حركة مرور الشبكة بكفاءة.
- بوابة الشبكة الافتراضية (VPN Gateway): توفير وصول آمن للموظفين عن بُعد.
- جدار حماية التطبيقات (WAF): حماية تطبيقات الويب من الهجمات.
- تفريغ التشفير (SSL Offloading): تسريع معالجة الاتصالات المشفرة.
وتُستخدم هذه الأجهزة في شبكات المؤسسات الكبرى والبنوك والمستشفيات والهيئات الحكومية، ولهذا السبب فإن وجود ثغرة يوم الصفر فيها يشكل خطراً كارثياً.
ردود فعل مديري الأنظمة وتكتيكات المهاجمين
في المنتديات الأمنية ومنصة Reddit، أفاد مديرو الأنظمة برصد محاولات اختراق نشطة ومستمرة تستهدف خوادم NetScaler الخاصة بهم. وقد قرر العديد منهم، فور ملاحظة سجلات (Logs) مشبوهة، إيقاف الخدمة مؤقتاً حتى صدور التصحيح حتى لو كان ذلك يعني قطع وصول الموظفين إلى شبكة VPN الخاصة بالعمل.
ولم تنشر شركة watchTowr التفاصيل التقنية الدقيقة لهاتين الثغرتين لمنع استغلالهما على نطاق أوسع، لكنها أشارت إلى أن فرق Citrix تعمل حالياً على إعداد التحديث الأمني. ومع ذلك، لم يتم الإعلان عن أي جدول زمني رسمي لإصدار الترقيع حتى لحظة إعداد هذا التقرير.
وكالة CISA تضيف ثغرات SharePoint وMikroTik إلى قائمة KEV
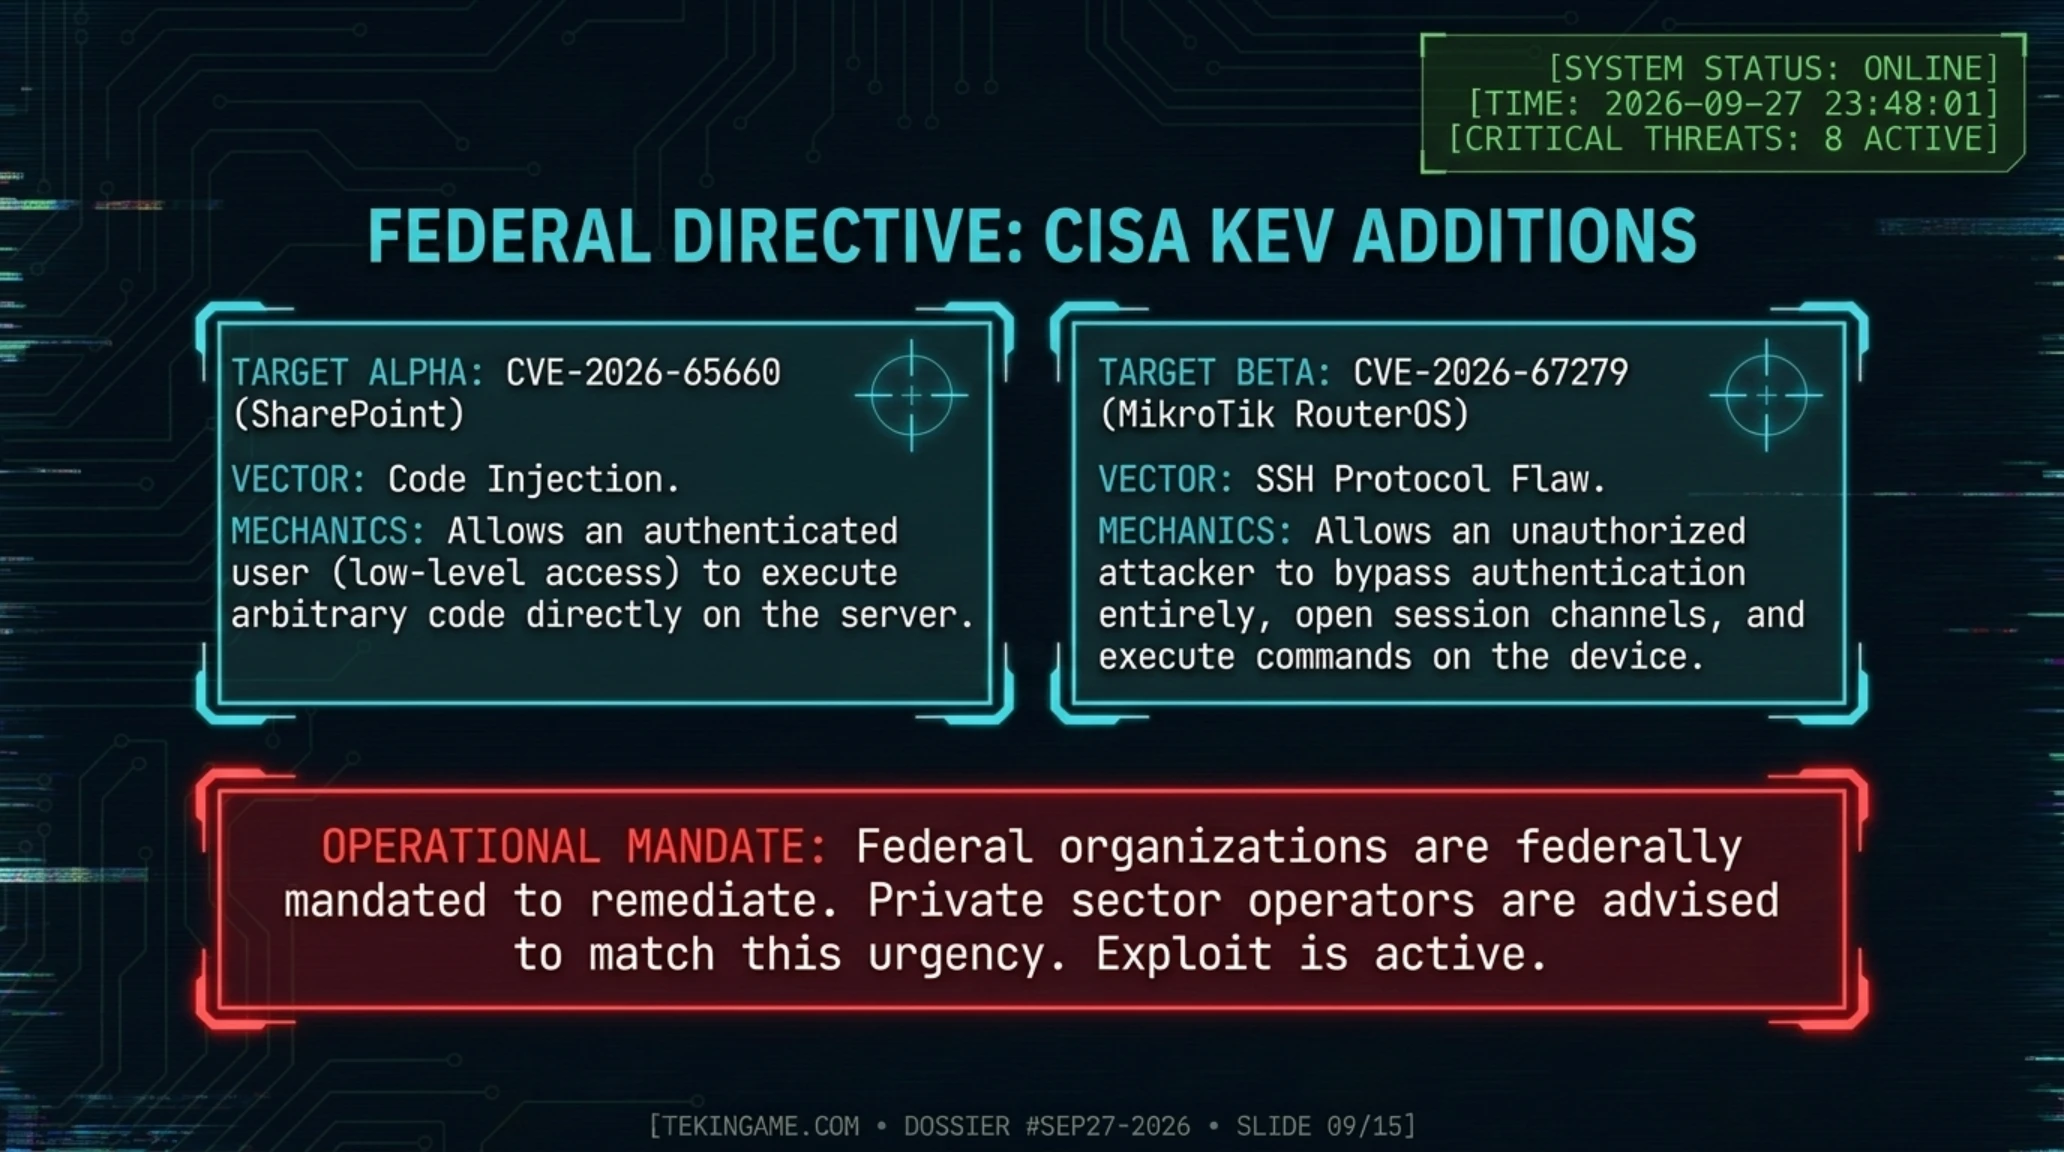
أضافت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) ثغرتين أمنيتين يتم استغلالهما بنشاط في البرية إلى قائمة الثغرات المستغلة المعروفة (KEV) في 25 سبتمبر، وأصدرت تحذيرات عاجلة للهيئات الفيدرالية والمؤسسات الكبرى.

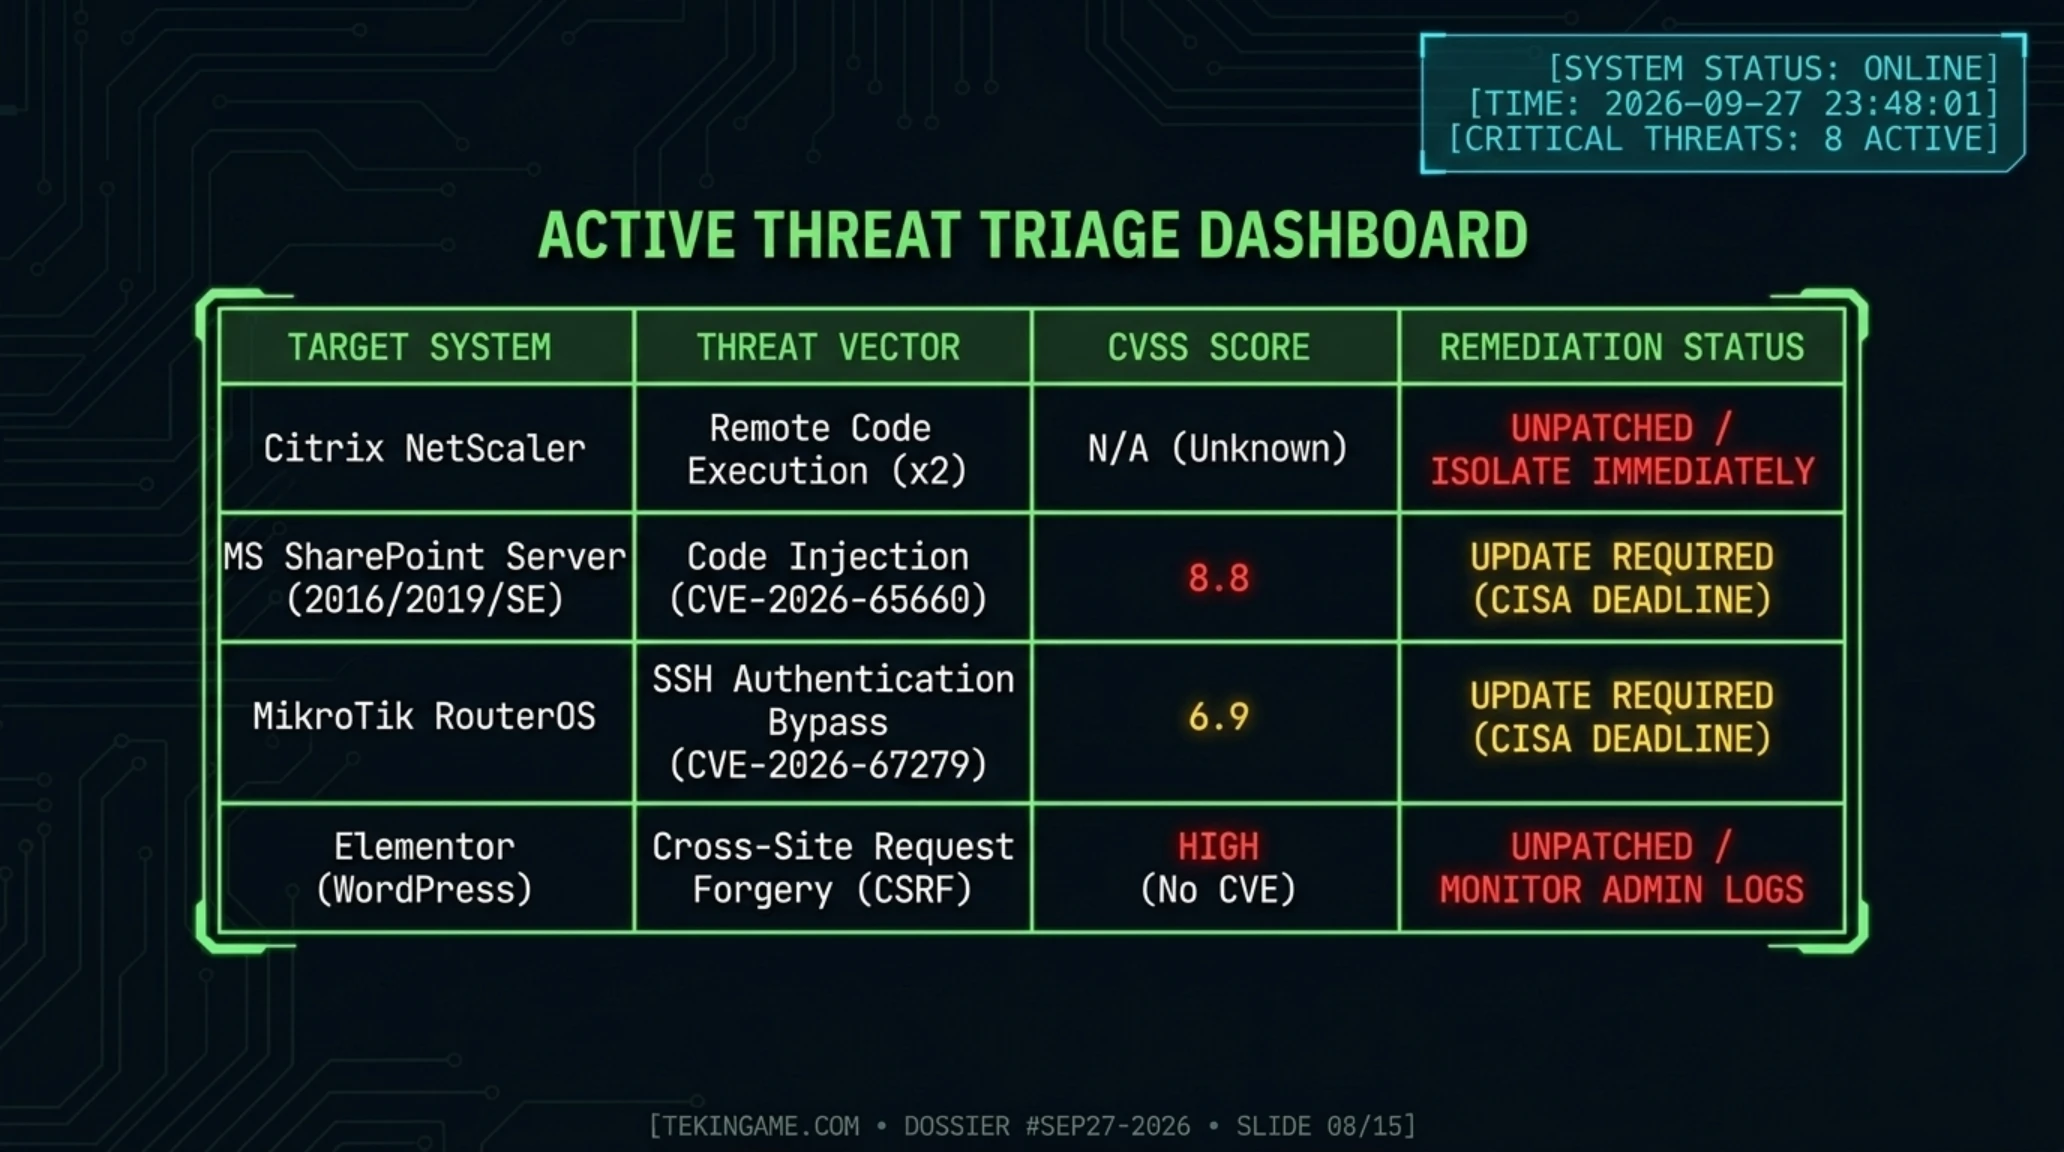
الثغرة الأولى، المسجلة تحت الرمز CVE-2026-65660 بدرجة خطورة CVSS 8.8، هي ثغرة حقن شيفرات برمجية (Code Injection) في خوادم Microsoft SharePoint Server تؤثر على إصدارات 2016 و2019 وSubscription Edition. وتسمح هذه الثغرة لمهاجم يمتلك صلاحيات منخفضة (مستخدم مصادق عليه) بتنفيذ أوامر برمجية عشوائية على الخادم.
أما الثغرة الثانية، المسجلة تحت الرمز CVE-2026-67279 بدرجة خطورة CVSS 6.9، فهي خلل في بروتوكول SSH داخل نظام تشغيل أجهزة التوجيه MikroTik RouterOS. وتتيح هذه الثغرة للمهاجم غير المصرح له تجاوز آليات المصادقة، وفتح قنوات جلسة (Session Channels)، وتنفيذ أوامر مباشرة على الجهاز.
ما هي قائمة KEV ولماذا تعد بالغة الأهمية؟
تدار قائمة KEV (الثغرات المستغلة المعروفة) بواسطة وكالة CISA وتضم الثغرات التي تتسم بالخصائص التالية:
- استغلال فعلي: تم رصد استخدامها في هجمات سيبرانية حقيقية.
- خطورة عالية: تشكل تهديداً مباشراً لأمن المؤسسات والشبكات.
- توفر التصحيح: توجد لها تحديثات أمنية رسمية يجب تطبيقها فوراً.
وتُلزم الوكالات الفيدرالية الأمريكية بسد هذه الثغرات ضمن مهل زمنية صارمة، كما يُنصح القطاع الخاص بالتعامل معها كأولوية قصوى.
مهلة المعالجة والتأثير على المؤسسات
وفقاً لتوجيهات وكالة CISA، يتوجب على الهيئات الفيدرالية معالجة هاتين الثغرتين بحلول 27-28 سبتمبر. وتعكس هذه المهلة القصيرة للغاية مدى خطورة وإلحاح الموقف. ورغم أن مايكروسوفت أصدرت سابقاً تحديثاً لخوادم SharePoint، إلا أن البيانات تشير إلى أن العديد من المؤسسات لم تقم بتثبيته بعد.
كما أصدرت شركة MikroTik تحديثاً أمنياً لنظام RouterOS. ومع ذلك، نظراً لوجود ملايين أجهزة التوجيه التابعة لـ MikroTik حول العالم والتي يُستخدم الكثير منها من قبل الشركات الصغيرة ومزودي خدمات الإنترنت فإن عملية التحديث الشاملة قد تواجه بطئاً خطيراً.
إجراءات فورية لمديري الأنظمة
- تثبيت التحديث الأمني لخوادم SharePoint Server فوراً ودون تأخير
- ترقية نظام MikroTik RouterOS إلى أحدث إصدار مستقر
- فحص ومراجعة سجلات الوصول الخاصة ببروتوكول SSH بدقة
- تقييد الوصول إلى منافذ SSH وحصرها على العناوين الموثوقة قدر الإمكان
- مراقبة الأنشطة والملفات المشبوهة داخل بيئات عمل SharePoint
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
ثغرة CSRF في إضافة Elementor تسمح بإنشاء حساب مسؤول في WordPress
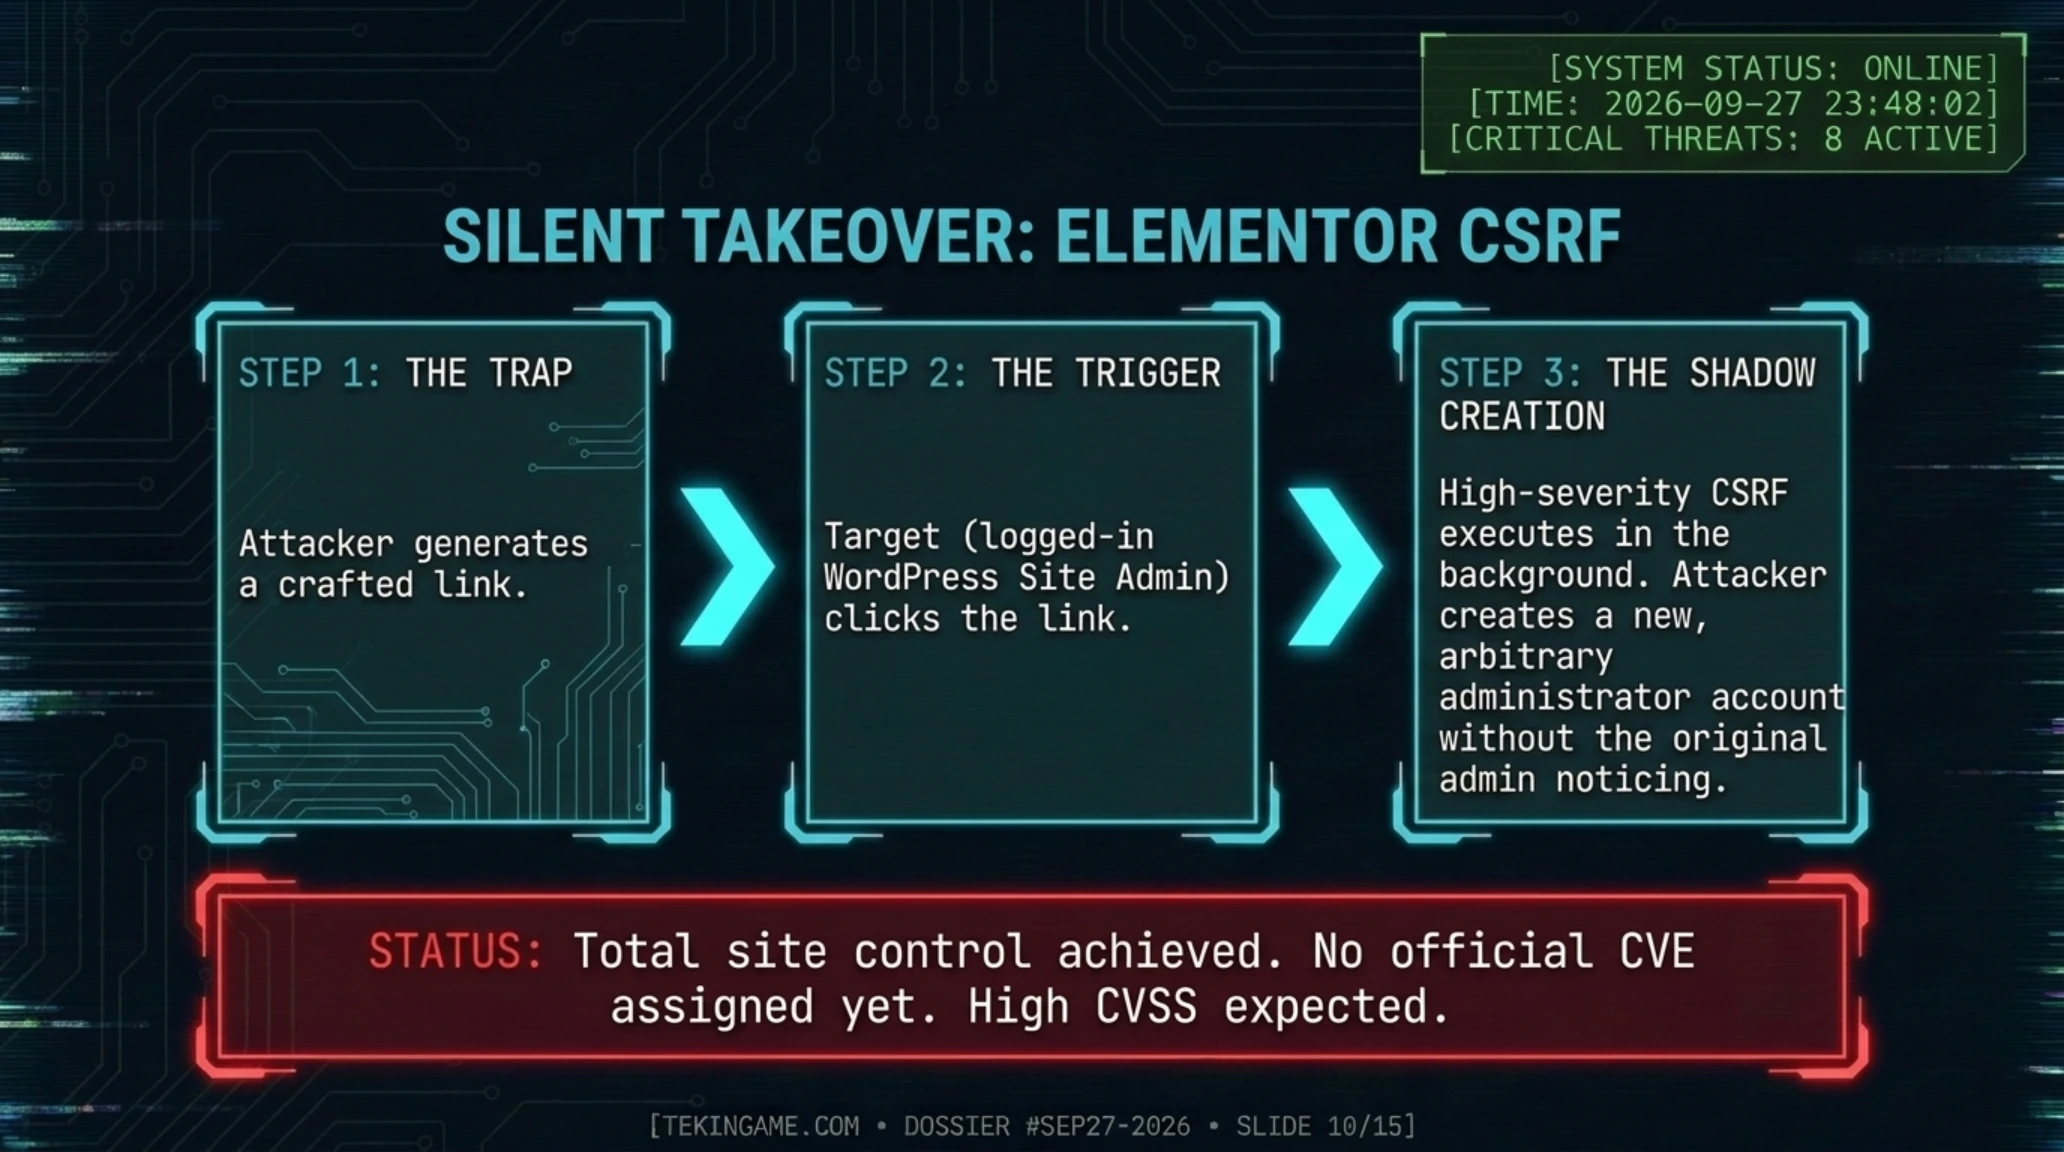
تم اكتشاف ثغرة تزوير الطلبات عبر المواقع (CSRF) عالية الخطورة في إضافة بناء الصفحات الشهيرة Elementor Website Builder الخاصة بنظام WordPress، والتي يمكن أن يستغلها المهاجمون لإنشاء حسابات مسؤول (Administrator) تعسفية والسيطرة الكاملة على الموقع المستهدف.

لم تحصل هذه الثغرة بعد على رقم CVE رسمي، لكن الباحثين الأمنيين منحوها درجة خطورة CVSS مرتفعة. ويتطلب تنفيذ الهجوم قيام مدير الموقع بالنقر على رابط خبيث معد بعناية أثناء تسجيل دخوله الفعلي في لوحة تحكم ووردبريس؛ وفور النقر، يتمكن المهاجم من إنشاء حساب مدير جديد لنفسه دون أن يلاحظ المسؤول الأصلي ذلك.
ما هي إضافة Elementor؟
تعد Elementor واحدة من أشهر إضافات بناء وتصميم الصفحات (Page Builder) لنظام ووردبريس، وتتميز بـ:
- أكثر من 5 ملايين تثبيت نشط حول العالم.
- تمكين المستخدمين من تصميم المواقع بصرياً دون الحاجة لكتابة الأكواد.
- اعتماد ملايين المواقع التجارية والمتاجر الإلكترونية عليها، مما يجعل أي ثغرة فيها تهديداً لملايين المواقع.
آلية عمل الهجوم وطرق الوقاية
في سيناريو الهجوم المعتاد، ينشئ المهاجم صفحة ويب أو يرسل رسالة بريد إلكتروني تحتوي على رابط يبدو غير ضار. وعندما ينقر مدير موقع ووردبريس (الذي يستخدم إضافة Elementor) على هذا الرابط بينما لا تزال جلسته نشطة في لوحة الإدارة، يتم إرسال طلبات خفية في الخلفية إلى موقعه تقوم بإنشاء حساب مدير جديد بصلاحيات كاملة للمهاجم.
وقد قام فريق تطوير Elementor بإصلاح هذا الخلل في الإصدار الجديد، ويتعين على جميع المستخدمين الترقية فوراً. بالإضافة إلى ذلك، يوصى باتباع الإجراءات الوقائية التالية:
- عدم النقر مطلقاً على الروابط المشبوهة، حتى لو بدت واردة من مصادر موثوقة.
- استخدام إضافات الحماية وجدران الحماية الخاصة بووردبريس مثل Wordfence.
- مراجعة قائمة المستخدمين وحسابات المسؤولين وسجلات النظام بشكل دوري.
- تفعيل المصادقة الثنائية (2FA) لجميع حسابات المشرفين والمسؤولين في الموقع.
برمجية Lunex Stealer تسيء استخدام تعريف AMD لتعطيل الأمان
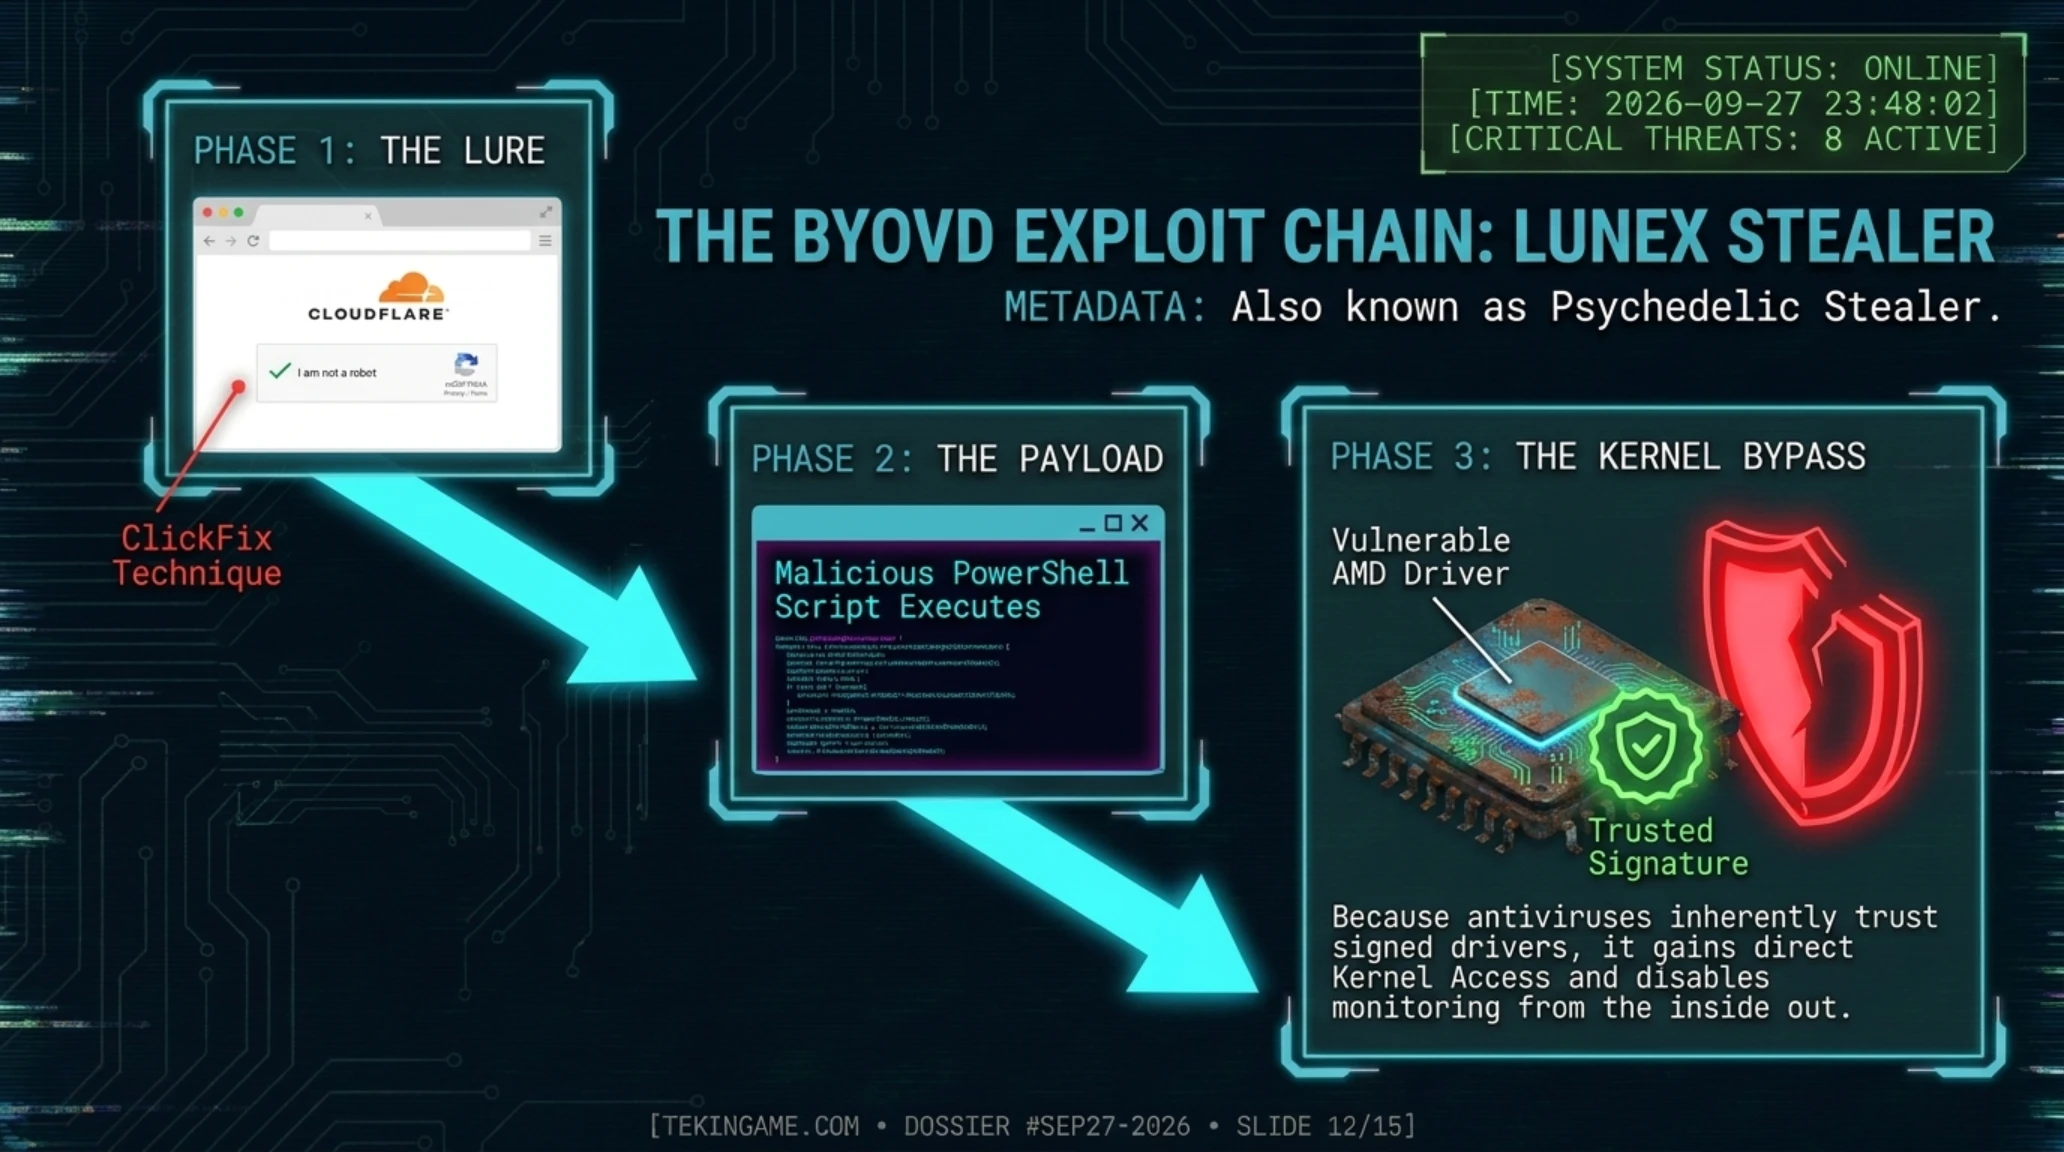
تم اكتشاف برمجية خبيثة معقدة لسرقة البيانات تُدعى Lunex Stealer (كانت تُعرف سابقاً باسم Psychedelic Stealer)، تستخدم تقنية متقدمة تُعرف باسم BYOVD (إحضار التعريف الضعيف الخاص بك - Bring Your Own Vulnerable Driver) لتعطيل أنظمة الحماية ومكافحة الفيروسات.

يتم نشر وتوزيع هذه البرمجية الخبيثة عبر مواقع ويب أوكرانية مخترقة باستخدام صفحات تحقق Cloudflare مزيفة، وهي خدعة تُعرف بتقنية ClickFix. فعندما يضغط الضحية على زر "أنا لست روبوتاً" (I'm not a robot)، فإنه يقوم في الواقع بتنفيذ شيفرة PowerShell خبيثة تقوم بتحميل وتثبيت البرمجية السارقة للبيانات.
ما هي تقنية الهجوم BYOVD؟
يرمز مصطلح BYOVD إلى (Bring Your Own Vulnerable Driver)، وتتم آلية الهجوم عبر الخطوات التالية:
- الخطوة الأولى: يحمل المهاجم معه ملف تعريف عتاد (Driver) قديماً وموقعاً رسمياً ولكنه يحتوي على ثغرة أمنية.
- الخطوة الثانية: يقوم بتثبيت هذا التعريف على نظام الضحية المستهدف.
- الخطوة الثالثة: يستغل ثغرة التعريف للوصول إلى مستوى النواة (Kernel) في نظام ويندوز.
- الخطوة الرابعة: يقوم بتعطيل برامج الحماية والأنتي فيروس مباشرة من مستوى النواة لأن النظام يثق بالتعريف الموقع.
قدرات البرمجية الخبيثة ومسارات الانتشار
تعد برمجية Lunex جزءاً من منصة "البرمجيات الخبيثة كخدمة" (MaaS)، مما يعني أن القراصنة يمكنهم استئجارها واستخدامها في حملاتهم الهجومية. وتشمل قدراتها التخريبية الرئيسية ما يلي:
- سرقة بيانات تسجيل الدخول وكلمات المرور من 7 متصفحات مبنية على نواة Chromium.
- سرقة محافظ العملات المشفرة (Cryptocurrency Wallets) وبياناتها السرية.
- إنشاء وصول دائم ومستمر (Persistent Access) عبر ميزة Native Messaging Host.
- تعطيل إشعارات واستدعاءات الأمان في نواة النظام عبر استغلال تعريف AMD القديم.
وأكد باحثو شركة Ontinue الذين اكتشفوا هذه البرمجية أن Lunex تخضع للتطوير النشط والمستمر، حيث يتم إطلاق نسخ محدثة منها بانتظام، مما يثبت وجود فريق إجرامي محترف يقف خلف المشروع.
شركة Tether بحيازة 114 مليار دولار من سندات الخزانة جعلت واشنطن معتمدة عليها
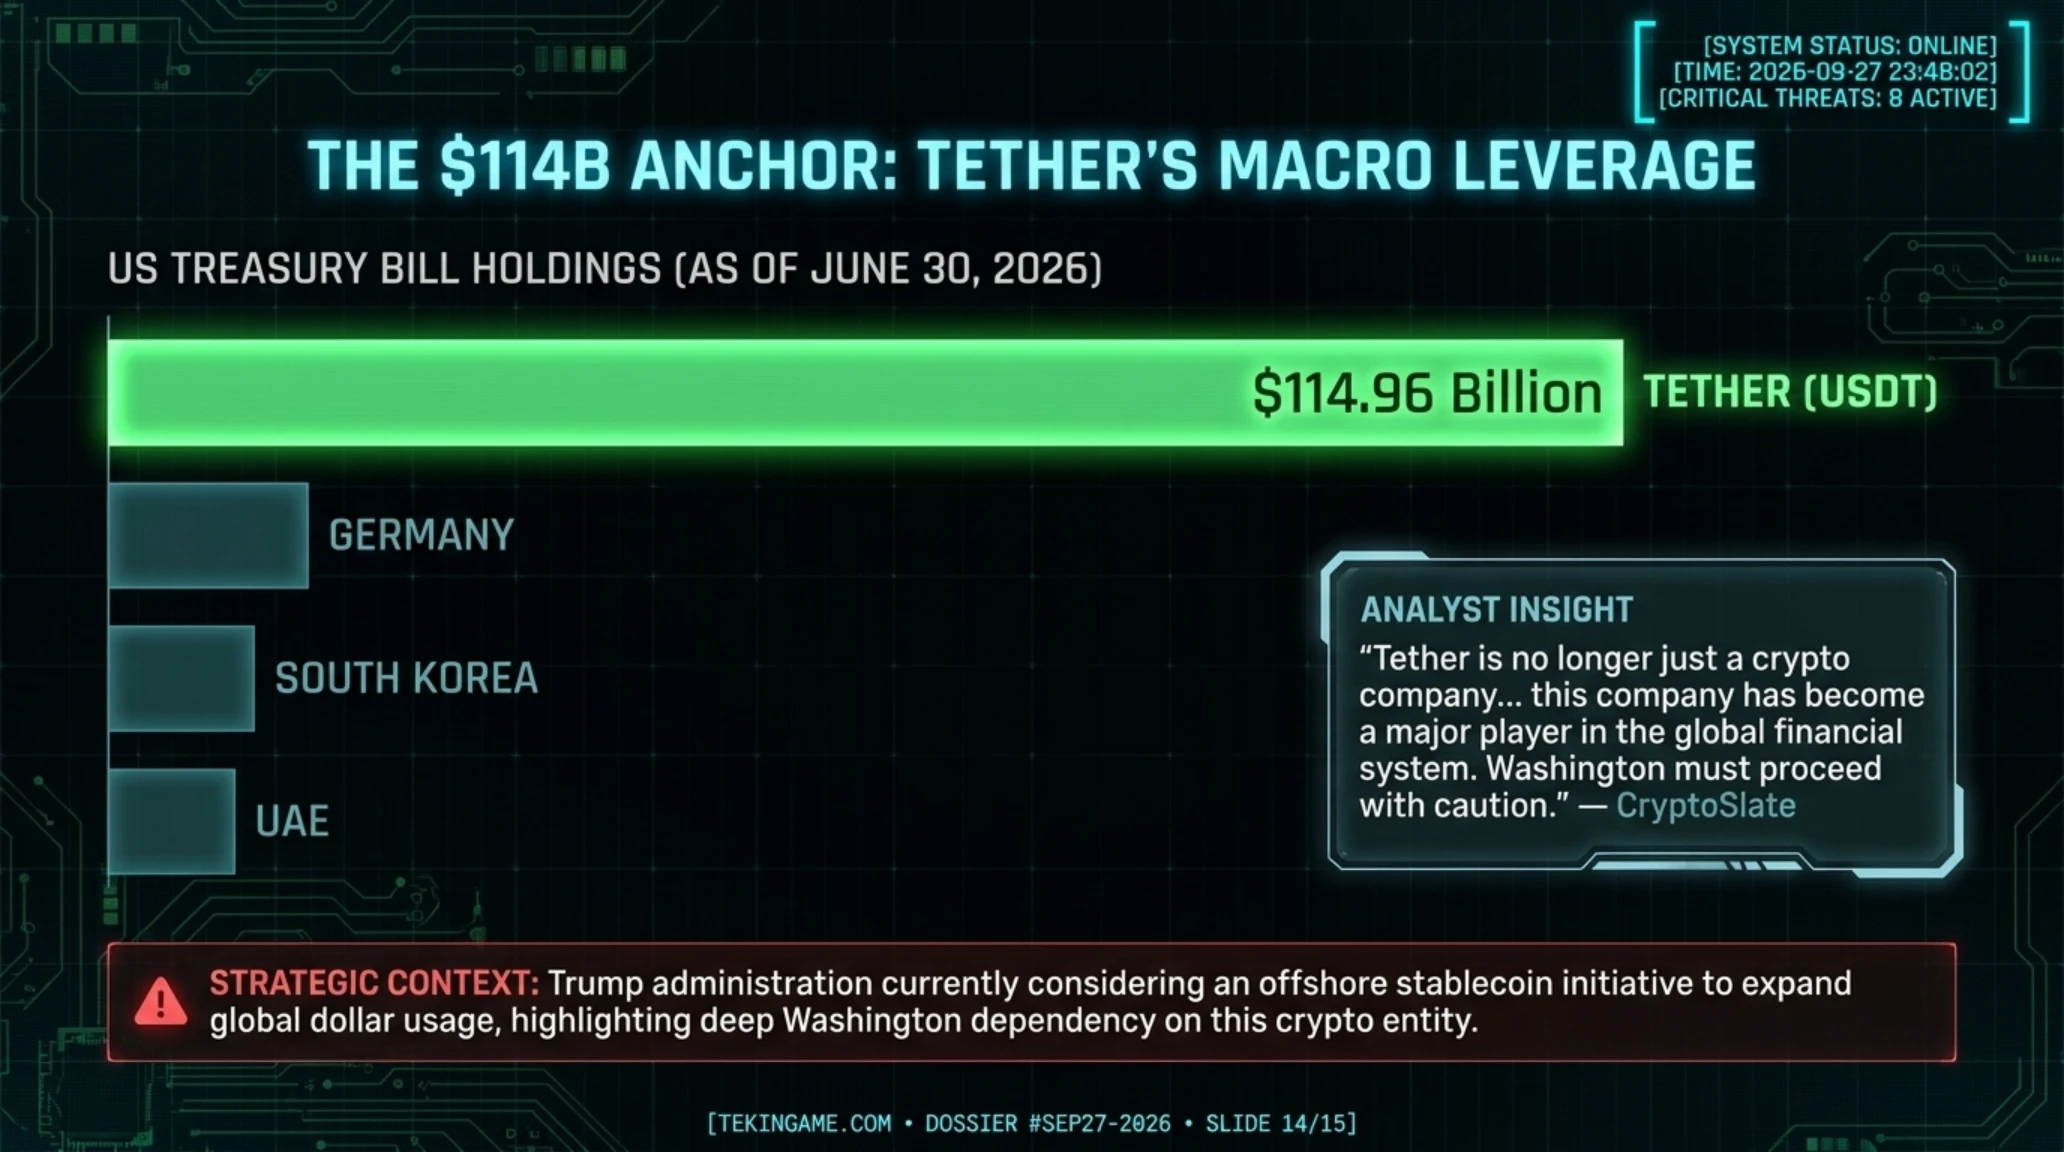
في تقرير مالي صادم، كُشف أن شركة Tether، المُصدرة لأكبر عملة مستقرة في العالم (USDT)، احتفظت بمبلغ 114.96 مليار دولار في أذون وسندات الخزانة الأمريكية (US Treasury Bills) حتى تاريخ 30 يونيو 2026. وقد جعل هذا الرقم الفلكي شركة Tether واحدة من أكبر المشترين والحاملين لديون الحكومة الأمريكية على مستوى العالم.

ولإدراك ضخامة هذا الرقم، يكفي أن نعلم أن استثمارات Tether في سندات الخزانة الأمريكية قد تجاوزت حيازات دول كبرى مثل ألمانيا وكوريا الجنوبية والإمارات العربية المتحدة. ويأتي هذا الاعتماد المالي المتبادل في وقت تدرس فيه إدارة ترامب مبادرة لتنظيم العملات المستقرة خارج الحدود، بهدف توسيع هيمنة الدولار الأمريكي عالمياً.
ما هي شركة Tether وعملة USDT؟
تعد Tether الشركة المصدرة لعملة USDT المستقرة، وتتمتع بالمؤشرات التالية:
- عملة USDT هي عملة رقمية مستقرة مرتبطة قيمتها بنسبة 1:1 بالدولار الأمريكي.
- تسيطر على أكثر من 60% من إجمالي سوق العملات المستقرة عالمياً.
- يتم تداول مليارات الدولارات يومياً بواسطتها في منصات العملات المشفرة.
- وصل إجمالي احتياطيات شركة Tether إلى رقم قياسي يبلغ 187.75 مليار دولار.
التأثير على السياسات النقدية الأمريكية
يمكن أن يتحول هذا التشابك المالي الضخم إلى أداة ضغط سياسي واقتصادي؛ فإذا قررت الحكومة الأمريكية اتخاذ إجراءات تنظيمية قاسية ضد شركة Tether، فقد تضطر الشركة إلى تصفية وبيع هذه السندات وهي خطوة قد تلقي بظلال سلبية ثقيلة وتحدث هزة في سوق الديون السيادية الأمريكية.
من ناحية أخرى، يبدو أن الإدارة الأمريكية تتجه نحو توظيف العملات المستقرة لتعزيز نفوذ الدولار عالمياً؛ إذ إن التوسع في استخدام هذه العملات يزيد تلقائياً من الطلب على سندات الخزانة الأمريكية التي تُستخدم كغطاء احتياطي لها.

الآفاق المستقبلية والمخاطر المحتملة
يخشى بعض الخبراء الماليين من أنه في حال تعرضت Tether لأي أزمة مفاجئة (نتيجة إجراءات عقابية أو تنظيمية حادة)، فإن البيع المفاجئ لنحو 114 مليار دولار من سندات الخزانة قد يسبب صدمة سيولة عنيفة في السوق الأمريكي. في المقابل، يرى آخرون أن واشنطن لم يعد بإمكانها تجاهل هذا الواقع، وأنها مضطرة لإيجاد صيغة للتعاون والتكامل مع هذا القطاع.
وعلى كل حال، يثبت هذا التقرير بما لا يدع مجالاً للشك أن قطاع الكريبتو قد تجاوز مرحلة المضاربات الهامشية؛ فمع وصول احتياطيات العملات المستقرة إلى مئات المليارات من الدولارات، أصبح هذا القطاع جزءاً لا يتجزأ من الهيكل المالي العالمي.
الخلاصة: ليلة مليئة بالتحديات والفرص الاستراتيجية
شهدنا الليلة مزيجاً من الأخبار المقلقة والتحولات الاستراتيجية العميقة. فمن جهة، تُظهر عمليات التسريح الضخمة في قطاع Xbox والثغرات الأمنية غير المصححة أن صناعة التكنولوجيا تواجه تحديات هيكلية وأمنية خطيرة. ومن جهة أخرى، يبرهن تغلغل شركة Tether في صلب النظام المالي الأمريكي عبر حيازة سندات الخزانة على أن قطاع العملات المشفرة قد تحول إلى قوة اقتصادية وجيوسياسية لا يمكن إنكارها.
بالنسبة لخبراء الأمن السيبراني ومديري الأنظمة، الرسالة واضحة وحاسمة: التحديث الفوري، والمراقبة المستمرة، واليقظة تجاه تقنيات التخفي الجديدة أمر لا يقبل التأجيل. يجب أن تكون الأولوية القصوى الليلة هي سد ثغرة CVE-2026-65660 في خوادم SharePoint وثغرة CVE-2026-67279 في أجهزة MikroTik، بالإضافة إلى الترقية الفورية لإضافة Elementor في مواقع ووردبريس وعزل خوادم Citrix المعرضة للخطر.
الأسئلة الشائعة
هل كانت عملية تبسيط وتسريح الموظفين في Xbox ضرورية حقاً؟
هذا سؤال معقد؛ إذ تجادل مايكروسوفت بأن خفض التكاليف ضروري لرفع ربحية قسم الألعاب، لكن العديد من المحللين يرون أن الاستحواذ على الاستوديوهات بمليارات الدولارات ثم إغلاقها وتسريح 3,200 موظف يعكس تخبطاً استراتيجياً يضر بهوية العلامة التجارية.
ماذا يجب أن أفعل لحماية خوادم Citrix NetScaler من ثغرتي يوم الصفر؟
نظراً لعدم توفر تصحيح رسمي حتى اللحظة، فإن الخيارات محدودة: إما إيقاف الخدمة مؤقتاً وعزلها عن الإنترنت حتى صدور التحديث، أو حصر الوصول إلى بوابات NetScaler عبر عناوين IP موثوقة فقط مع فرض مراقبة صارمة وفورية لسجلات النظام.
كيف يمكنني حماية موقع ووردبريس من ثغرة CSRF في إضافة Elementor؟
الخطوة الأهم هي الترقية الفورية إلى أحدث إصدار من إضافة Elementor. كما يجب على مديري المواقع عدم النقر على أي روابط مشبوهة أثناء تسجيل الدخول في لوحة التحكم، وتفعيل المصادقة الثنائية (2FA) لكافة حسابات المسؤولين.
كيف ينجح برنامج Lunex Stealer في تجاوز أنظمة الحماية ومكافحة الفيروسات؟
يعتمد البرنامج على تقنية BYOVD، حيث يقوم بتثبيت تعريف (Driver) قديم وموقع رقمياً تابع لشركة AMD يحتوي على ثغرة أمنية. ولأن التعريف يحمل توقيعاً رسمياً، تثق به أنظمة ويندوز، مما يسمح للبرمجية الخبيثة بالوصول إلى مستوى النواة (Kernel) وتعطيل برامج الحماية من الجذور.
ماذا تعني حيازة Tether لـ 114.96 مليار دولار من سندات الخزانة الأمريكية؟
تعني أن عملة USDT مدعومة باحتياطيات نقدية ضخمة تتجاوز حيازات دول كبرى مثل ألمانيا وكوريا الجنوبية، مما يمنح Tether ثقلاً مالياً هائلاً داخل الاقتصاد الأمريكي ويجعل أي إجراء تنظيمي متسرع ضدها خطراً على استقرار سوق السندات نفسه.
لماذا يجب التعامل مع ثغرات قائمة CISA KEV بأولوية قصوى؟
لأن الثغرات المدرجة في قائمة KEV (مثل ثغرتي SharePoint وMikroTik اليوم) ليست مجرد مخاطر نظرية، بل هي ثغرات يتم استغلالها فعلياً ونشطاً من قبل القراصنة في الوقت الحالي، مما يجعل الأنظمة غير المحدثة أهدافاً مباشرة ومؤكدة للاختراق.
المصادر والمراجع الرسمية المعتمدة
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 28 سبتمبر 2026: تسريح 3200 موظف في Xbox وثغرات Citrix