ليلة الجمعة لعشاق التقنية والألعاب: زلزال أسعار سويتش 2 وإنجازات ميثيك واختراقات روت لينكس في 25 سبتمبر 2026
مساء الخير والريادة لعشاق التكنولوجيا والمهندسين؛ نستعرض في نشرة تيكين نايت تخفيضات سويتش 2 التاريخية، إنجازات إكس بوکس، واختراقات روت لينكس وأمن سحابة جوجل.
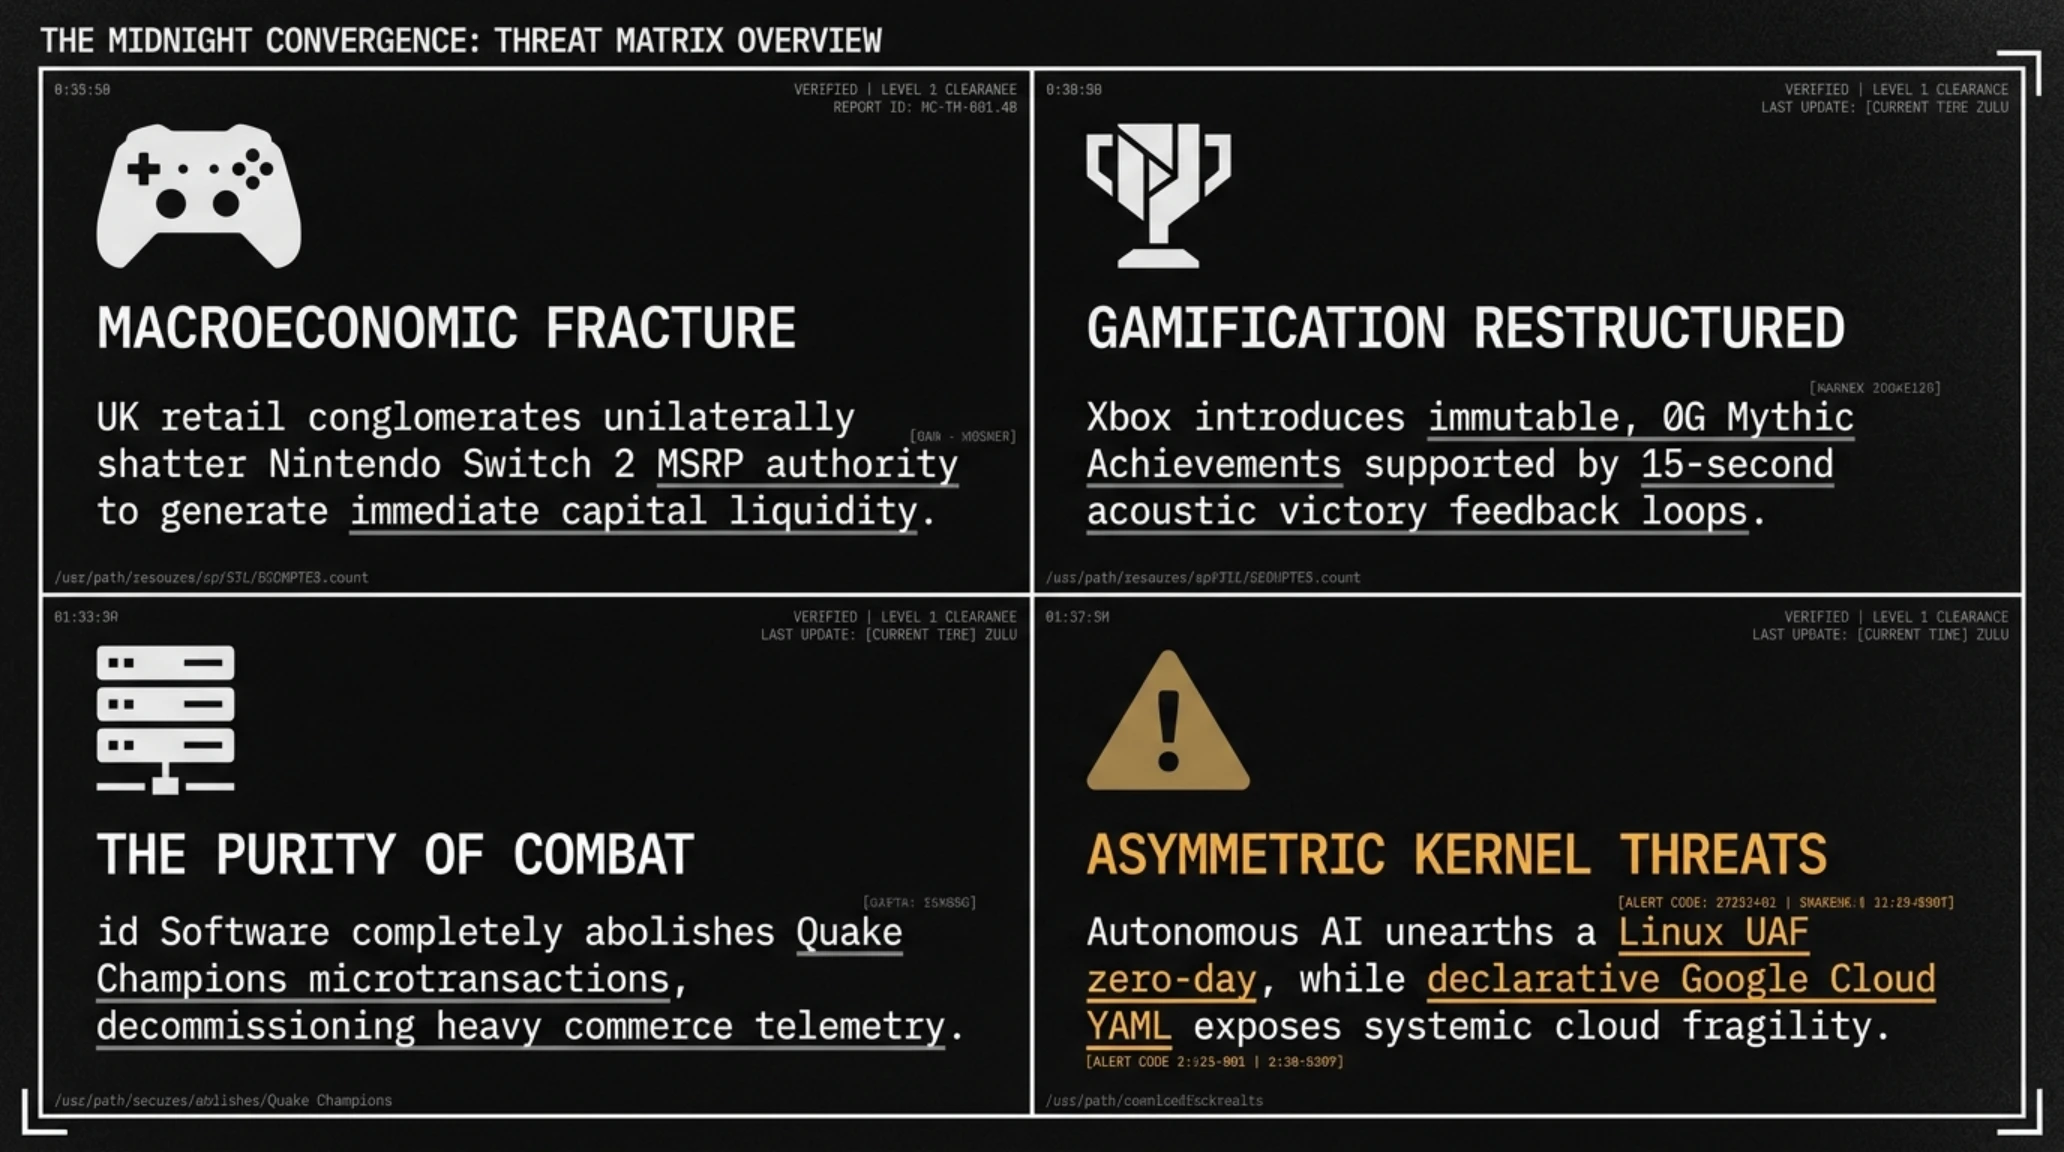
- 🎮هبوط تاريخي لسعر نينتندو سويتش 2 في بريطانيا- تخفيض مفاجئ من كبرى المتاجر يهبط بسعر المنصة إلى 354.99 جنيهاً إسترلينياً عقب موجة الغلاء الرسمية.
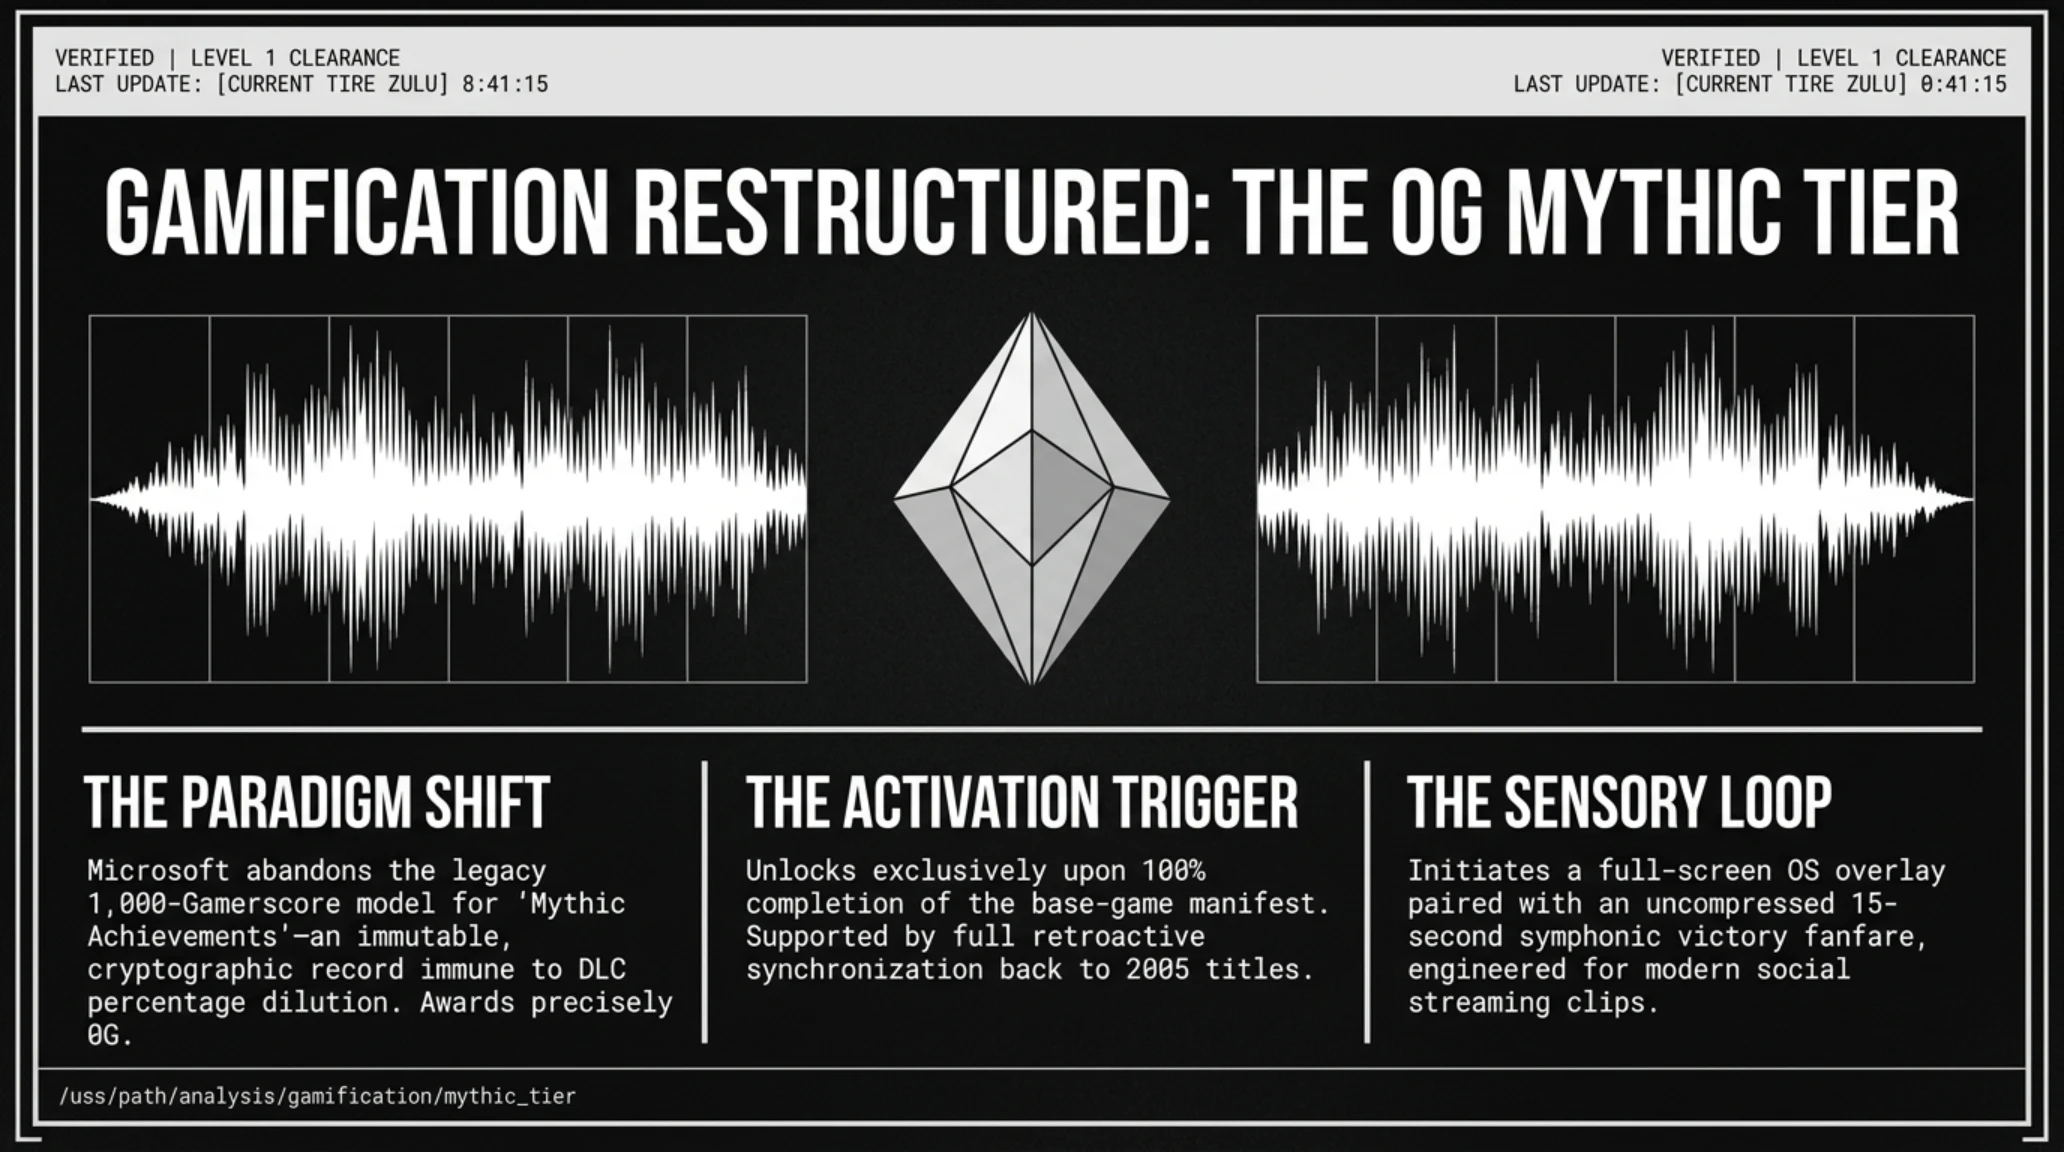
- 🎧تسريب إنجازات ميثيك (Mythic) في منصة إكس بوكس- مايكروسوفت ترد على بلاتينيوم بلايستيشن بلحن نصر أوركسترالي مدته 15 ثانية لإتمام الألعاب 100%.
- 🚀إلغاء المشتريات داخل Quake Champions- استوديو id Software يحول اللعبة المجانية بعد 8 سنوات إلى إصدار مدفوع بقيمة 10 دولارات دون أي معاملات خفية.
- 🗡️كابكوم وميتا تكشفان عن Ace Attorney VR لعام 2027- تحويل قاعات محاكم فونيكس رايت إلى بيئة ثلاثية الأبعاد تفاعلية مع تتبع اليد والصراخ الصوتي بالاعتراض.
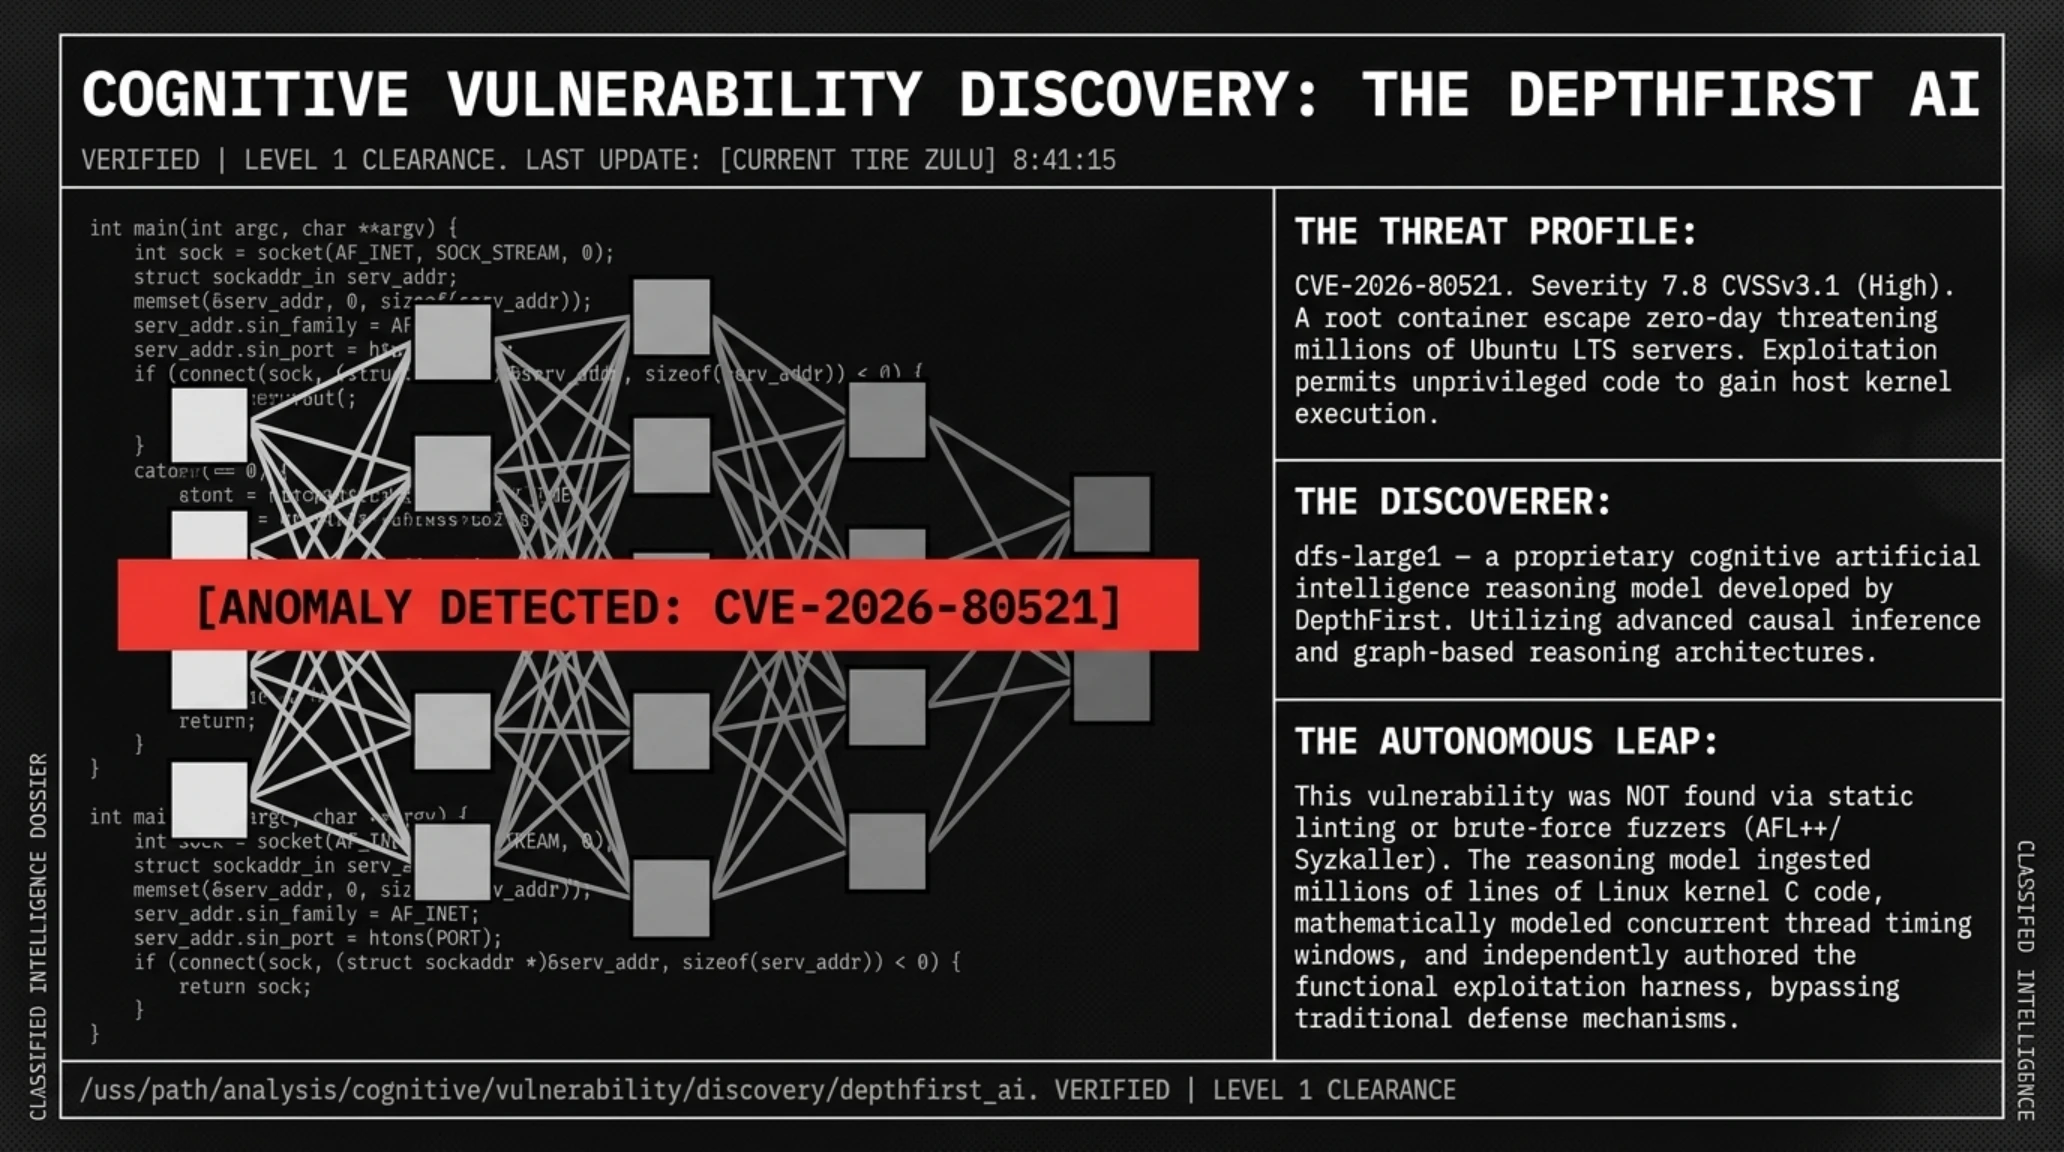
- 📰نموذج ذكاء اصطناعي يكشف ثغرة خطيرة في نواة لينكس- شركة DepthFirst ترصد ثغرة الهروب من الحاويات CVE-2026-80521 وصعود صلاحيات روت في خوادم أوبونتو LTS.
- ⚔️السيطرة على سحابة جوجل عبر ملف YAML واحد- تقرير أمني يثبت إمكانية الاستيلاء على إدارة المؤسسة بالكامل في GCP عبر ثغرة بموصل كوبرنيتيس.
مساء الخير والسكينة والهمة العالية، مهندسو النظم السحابية، مطورو محركات الألعاب، وخبراء الأمن السيبراني وعشاق الاستكشاف التقني في مجتمع تيكين. مع انقضاء ساعات يوم الجمعة، الخامس والعشرين من سبتمبر 2026، ودخول ليلة هادئة ومفعمة بالتركيز، تضاء الشاشات الاحترافية في غرف العمليات والمنازل لاستعراض حصاد الساعات الأخيرة من الأسبوع. تمثل هذه الساعات الليلية فرصة ثمينة للابتعاد عن صخب المهام اليومية، والجلوس مع مشروب دافئ، والتأمل في التحولات العميقة التي تعيد تشكيل توازنات صناعة الألعاب والأمن الرقمي في العالم.
أبرز النقاط الجوهرية المسائية: ما يجب أن تعرفه قبل عطلة نهاية الأسبوع
- متاجر التجزئة البريطانية تشعل حرب مستودعات حادة وتطرح منصة Nintendo Switch 2 بسعر قياسي غير مسبوق.
- نسخ المعاينة لتطبيق إكس بوكس تكشف عن نظام إنجازات ميثيك الأسطوري للاعبين الذين يكملون اللعبة الأساسية كلياً.
- لعبة التصويب الكلاسيكية Quake Champions تلغي نماذج الخدمات الحية واللوت بوكس وتتحول للنموذج المدفوع النظيف.
- سلسلة التحقيقات القضائية الشهيرة تدخل عالم الحوسبة المكانية حصرياً لنظارات Meta Quest مع ميزة الصراخ الصوتي.
- الذكاء الاصطناعي يبرهن على قدراته في اكتشاف ثغرات الذاكرة المعقدة داخل شفرات النواة لكسر عزل الحاويات البرمجية.
- خلل بنيوي في تفويض الصلاحيات عبر أداة Config Connector يهدد أمن المؤسسات السحابية في بيئات كوبرنيتيس المشتركة.
تشهد هذه الليلة مزيجاً استثنائياً يجمع بين المناورات الاقتصادية الجريئة في أسواق العتاد الترفيهي، والاكتشافات الأمنية الصادمة في صميم أنظمة التشغيل السحابية. فمن جهة، اشتعلت معركة أسعار شرسة بين كبرى سلاسل التجزئة في بريطانيا على أحدث منصات نينتندو، بينما فجرت شركة مايكروسوفت مفاجأة مدوية في بنية التلعيب الرقمي لمنصات إكس بوكس. وفي الوقت ذاته، اتخذت استوديوهات الألعاب العريقة قرارات مصيرية لإنهاء النماذج الربحية المبتذلة، في حين برهن الذكاء الاصطناعي مجدداً على قدرته على اختراق أعمق طبقات الحوسبة واقتناص الثغرات الخفية في نواة لينكس والسحابة المؤسسية.

هبوط تاريخي لسعر نينتندو سويتش 2 إلى 354.99 جنيهاً إسترلينياً في بريطانيا بعد موجة الغلاء الرسمية
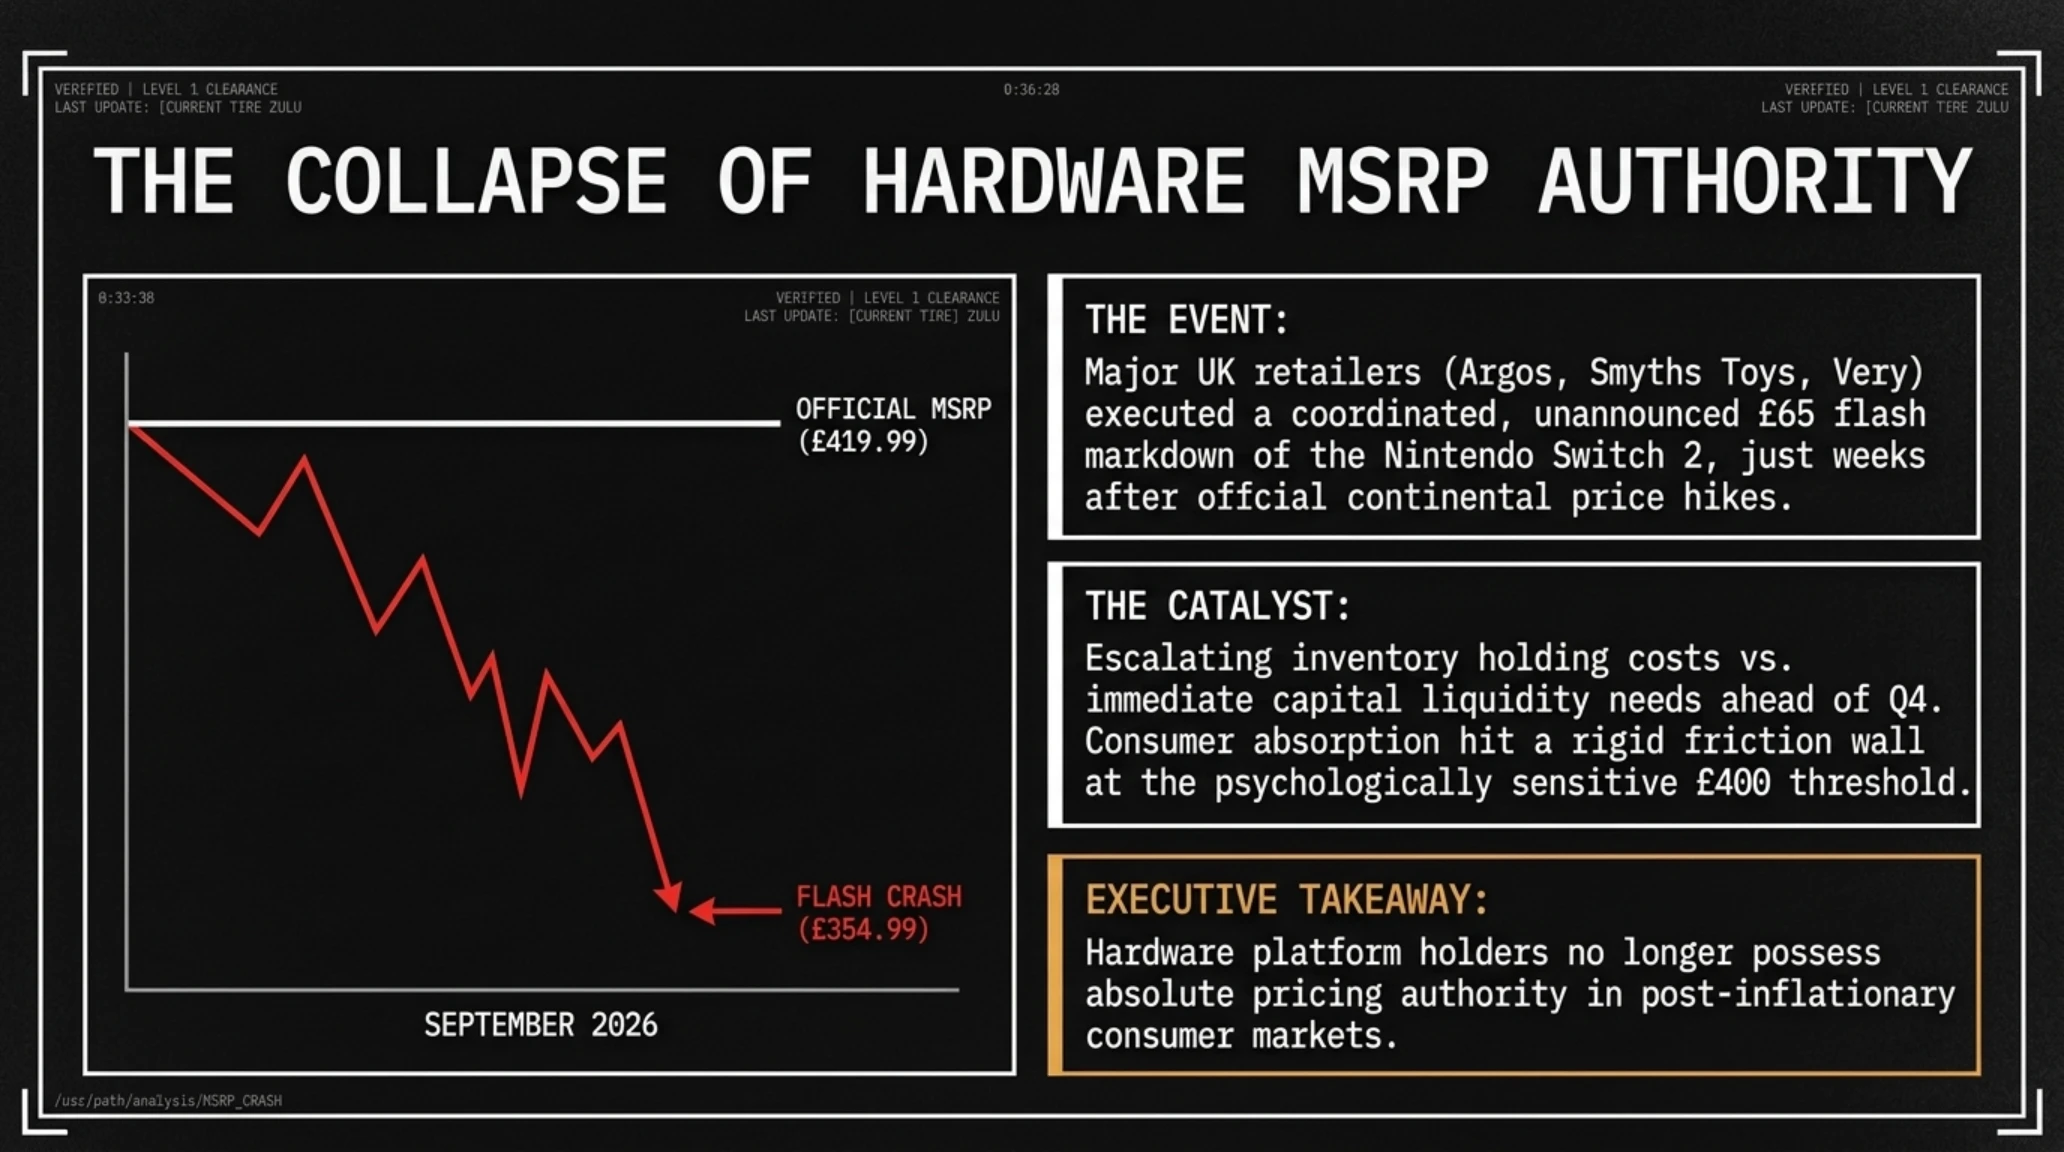
في تحول تسويقي واقتصادي مباغت أذهل خبراء صناعة الأجهزة الإلكترونية، فاجأت كبرى سلاسل المتاجر البريطانية وفي مقدمتها Argos وSmyths Toys وVery الأسواق بخصم حاد وغير معلن على منصة Nintendo Switch 2. فبعد مرور أقل من شهر على قرار شركة نينتندو (Nintendo) برفع السعر الرسمي للمنصة في أوروبا إلى 419.99 جنيهاً بدعوى ارتفاع تكاليف سلاسل التوريد والرقائق السيليكونية، طرحت المتاجر المنصة بسعر 354.99 جنيهاً إسترلينياً، مسجلة أدنى سعر شراء للمنصة في تاريخها منذ الكشف عنها.
يعكس هذا الهبوط الاستثنائي، الذي تجاوز 65 جنيهاً إسترلينياً وترافق مع قسائم ألعاب مخفضة، اشتداد الصراع بين موزعي التجزئة لتفريغ المخزونات قبل انطلاق موسم الأعياد وموجة التسوق في الخريف. وتشير البيانات التحليلية إلى أن المستهلكين أظهروا تراجعاً ملحوظاً في الإقبال فور تجاوز السعر عتبة الـ 400 جنيه، مما دفع المتاجر إلى التضحية بهوامش أرباحها على العتاد لإنعاش حركة المبيعات وتوسيع قاعدة المستخدمين لضمان مبيعات الألعاب والاشتراكات المستقبلية.
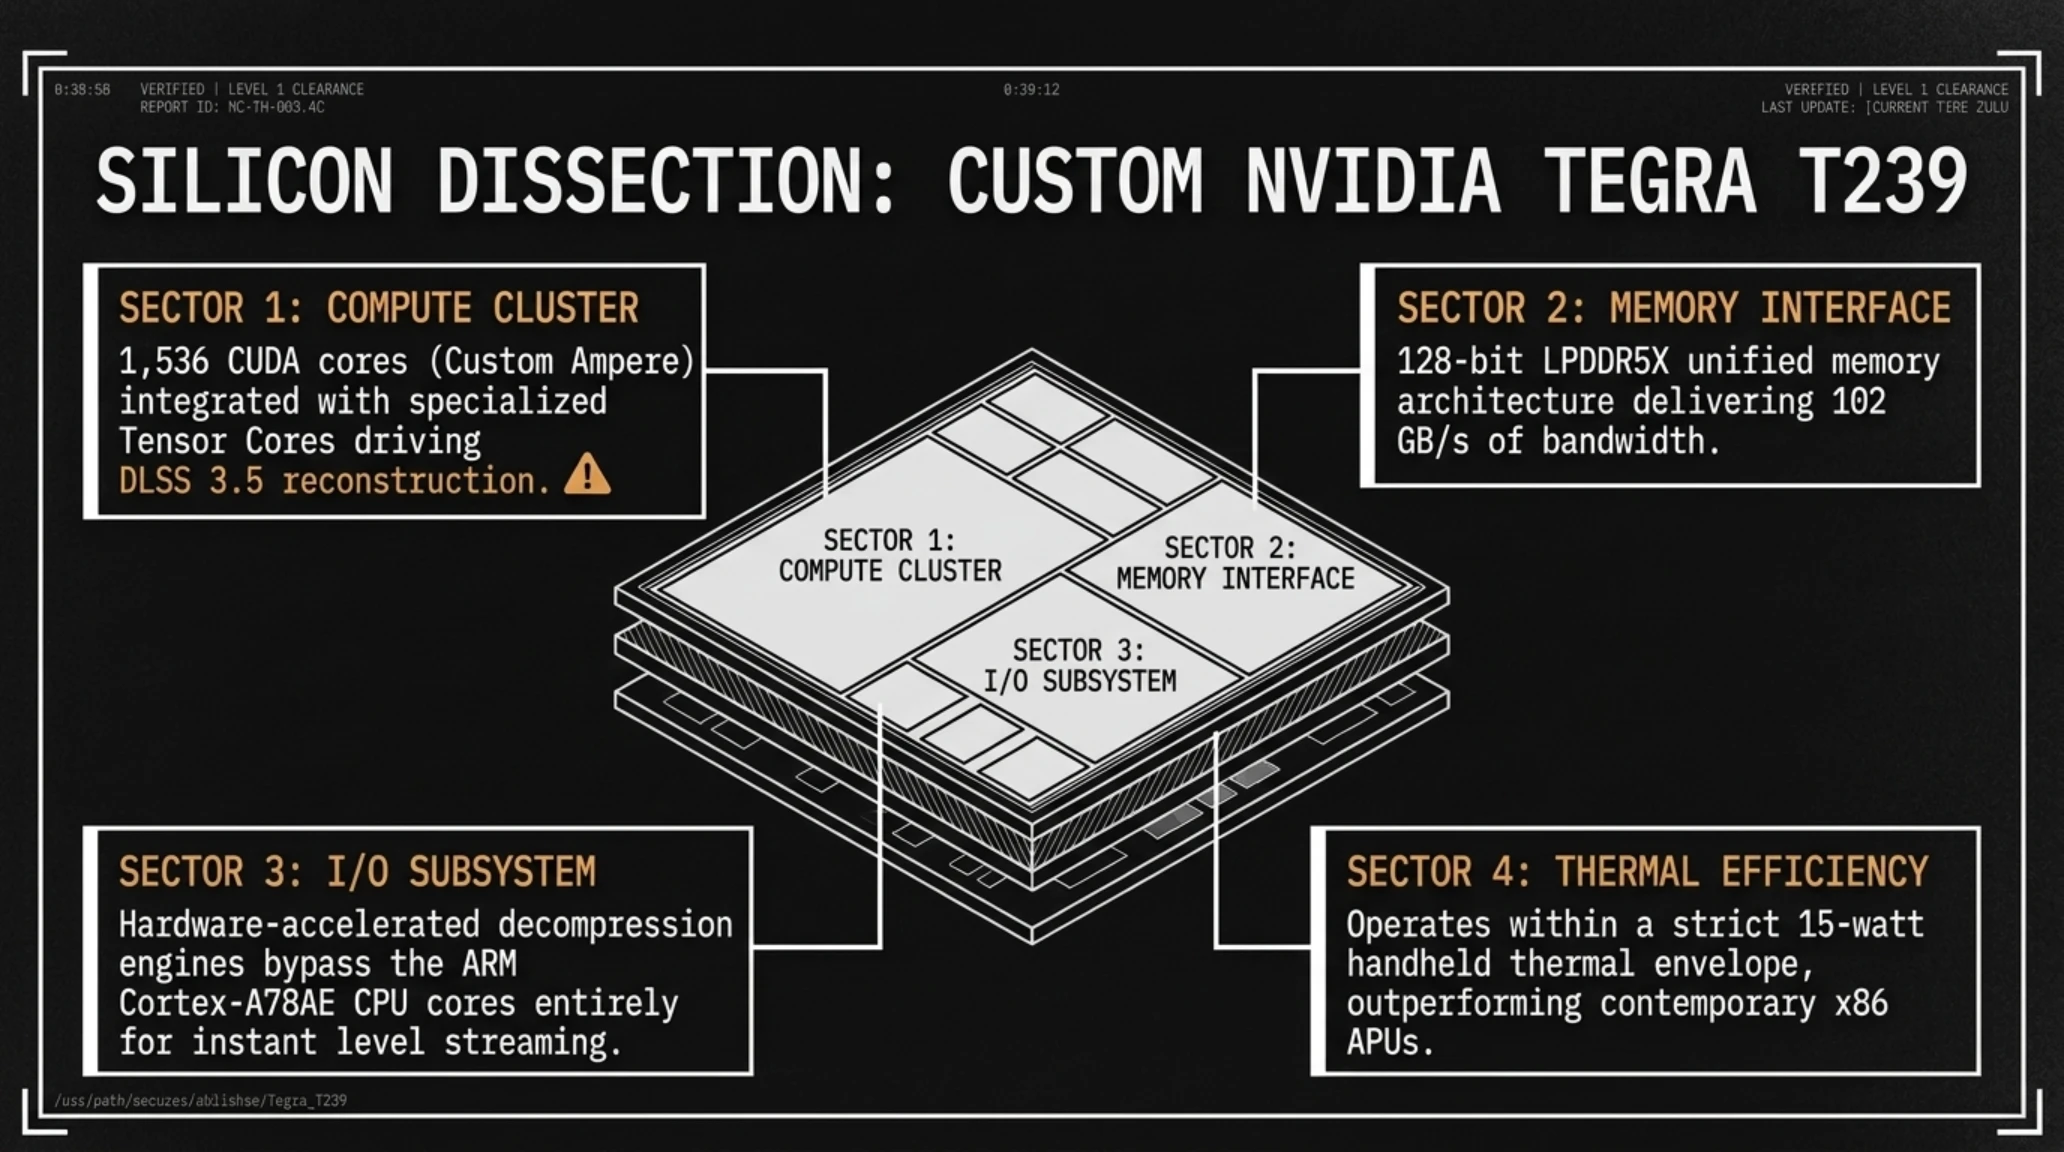
من الناحية الهندسية، تمثل منصة نينتندو سويتش 2 قفزة نوعية في عالم الأجهزة الهجينة، بفضل احتوائها على معالج مخصص من إنفيديا تيجرا مدعوم بأنوية الذكاء الاصطناعي Tensor Cores وتقنية ترقية الصورة DLSS 3.5، مما يمكنها من تشغيل ألعاب الجيل الحديث بدقة تصل إلى 4K عند توصيلها بالشاشات المنزلية مع استهلاك طاقة لا يتعدى 15 واطاً في النمط المحمول. ويعتبر حصول اللاعبين على هذه المواصفات بسعر يماثل أجهزة الجيل السابق صفقة العتاد الأبرز لهذا العام.
اقتباس: كريستوفر درينغ (رئيس تحليلات سوق الألعاب في GamesIndustry)
شهدت المتاجر الإلكترونية طوابير انتظار رقمية تجاوزت عشرات الآلاف من المشترين في غضون دقائق، حيث نفدت الكميات الأولية المخصصة للبيع الفوري سريعاً وتحولت المبيعات إلى نظام الحجز المسبق للتسليم الأسبوعي، في خطوة أعادت الحيوية والزخم لأسواق الأجهزة الترفيهية في القارة الأوروبية.
تسريب غير متوقع لإنجازات ميثيك (Mythic) في منصة إكس بوكس لمنافسة تروفي بلاتينيوم بلايستيشن بلحن نصر أوركسترالي
في الوقت الذي احتفل فيه عشاق نينتندو بانخفاض الأسعار، عاش مجتمع لاعبي إكس بوكس (Xbox) حدثاً تاريخياً يعيد صياغة نظام التلعيب والجوائز الرقمية المستقر منذ أكثر من عشرين عاماً. فقد كشف تحليل الكود المصدري لأحدث نسخ المعاينة التجريبية لتطبيق إكس بوكس على الحواسيب الشخصية وتحديثات النظام الداخلي عن تصميم مايكروسوفت لنظام مكافآت جديد كلياً يحمل اسم إنجازات ميثيك (Mythic Achievements).
طوال عقدين من الزمن، وتحديداً منذ إطلاق منصة إكس بوكس 360 ونقاط Gamerscore في عام 2005، عانى اللاعبون من غياب رمز موحد يوثق إنهاء اللعبة كلياً، على غرار تروفي بلاتينيوم (Platinum) الشهير في شبكة بلايستيشن. ففي النظام القديم، كان إصدار أي محتوى إضافي أو توسعة جديدة يؤدي فوراً إلى تراجع نسبة إكمال اللعبة من 100% إلى 80%، مما يحرم اللاعب من الشعور بالإنجاز النهائي. ويحل نظام ميثيك هذا الخلل عبر منح وسام كريستالي ذهبي بمجرد إنهاء كافة إنجازات القائمة الأساسية للعبة، بصورة مستقلة تماماً عن أي إضافات تصدر لاحقاً.
نبض السوق: تفاعل مجتمع اللاعبين مع إنجازات ميثيك دون نقاط رقمية
تضمن التسريب ملفاً صوتياً استثنائياً أعدته استوديوهات مايكروسوفت الصوتية؛ وهو عبارة عن لحن نصر أوركسترالي حماسي يمتد لـ 15 ثانية، يصدح مصحوباً بمؤثرات بصرية تملأ كامل الشاشة عند فتح الإنجاز النهائي. ويؤكد خبراء تصميم واجهات المستخدم أن هذه التجربة السمعية والبصرية المتقنة ستعزز من ارتباط اللاعبين بمنظومة إكس بوكس وخدمات جيم باس، حيث يمنح هذا التوثيق الفخري اللاعبين اعترافاً مستحقاً بمهاراتهم وتفانيهم في خوض المغامرات الرقمية.

يمثل هذا التوجه خطوة استراتيجية من مايكروسوفت لتعزيز قيمة مكتبة ألعاب جيم باس وجذب اللاعبين الباحثين عن إنجازات تذكارية ذات قيمة معنوية عالية، مما يمهد لمنافسة شرسة مع منصات الترفيه الأخرى خلال عام 2027 وما بعده.
استوديو id Software وبيثيسدا يلغيان اقتصاد المشتريات في Quake Champions؛ ولادة جديدة بلعبة مدفوعة بسعر 10 دولارات
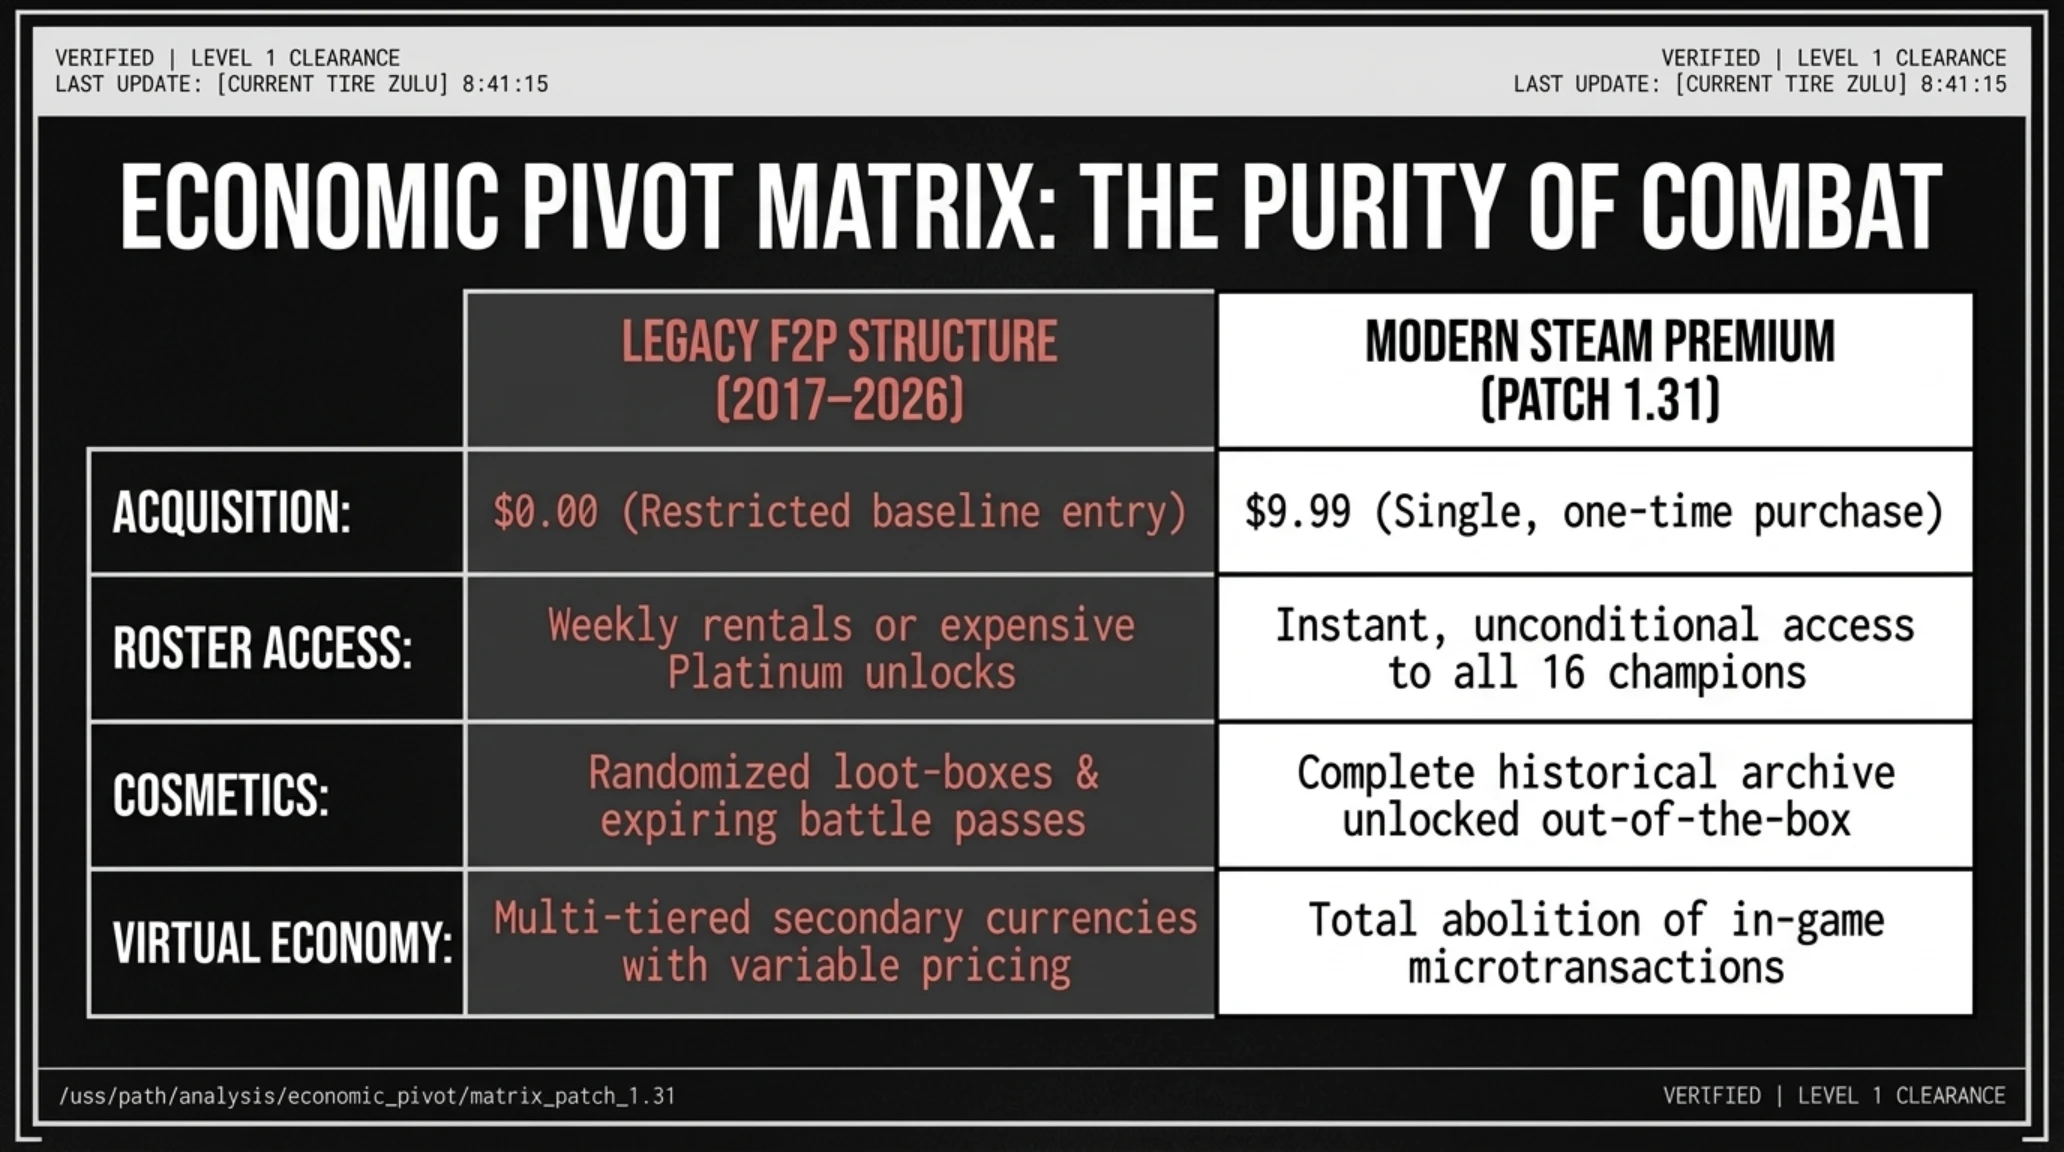
في خطوة جريئة وصفتها أوساط صناعة الألعاب بأنها إحدى أنبل القرارات الهندسية والأخلاقية في تاريخ ألعاب الخدمات الحية الجماعية، أعلن استوديو id Software بالتعاون مع شركة بيثيسدا (Bethesda) عن إعادة هيكلة جذرية لنظام توزيع لعبة التصويب التنافسية الشهيرة Quake Champions. فمع الإطلاق العالمي للتحديث البرمجي Patch 1.31، تم إلغاء نموذج اللعب المجاني (Free-to-Play) بالكامل بعد ثماني سنوات من اعتماده، ليعاد طرح اللعبة كمنتج مستقل مدفوع بسعر 9.99 دولارات حصرياً على متجر فالف ستيم (Steam) دون أي مشتريات داخلية.
يمثل هذا التحول البنيوي تفكيكاً شاملاً لكافة الآليات النفسية والتجارية التي شوهت ألعاب التصويب الجماعية في العقد الأخير. فقد ألغى التحديث أنظمة تذاكر المعارك الموسمية (Battle Passes)، وحذف العملات الافتراضية مثل البلاتينيوم والشظايا، وأزال صناديق الغنائم العشوائية (Loot Boxes)، وأغلق المتجر الرقمي الداخلي نهائياً وبصورة غير قابلة للرجوع. ومقابل دفعة واحدة زهيدة لا تتعدى عشرة دولارات، يحصل اللاعب على وصول كامل وفوري لكافة أبطال اللعبة الستة عشر بما في ذلك شخصيات رينجر ودووم سلاير وبلازكوفيتش وسكيلبيرر مع فتح الأرشيف التاريخي الكامل للجلود التجميلية وتصميمات الأسلحة وحزم الأصوات التي كانت تتطلب سابقاً مئات الدولارات أو آلاف الساعات من اللعب المتواصل. بالإضافة إلى ذلك، تم إيقاف إصدار متجر مايكروسوفت لتوحيد مجتمع اللاعبين العالمي على خوادم ستيم مع الحفاظ التام على حسابات اللاعبين وسجلاتهم السابقة.
تأتي هذه الخطوة استجابة لمطالبات مجتمعية متكررة دعت إلى تطهير اللعبة من قيود اللوت بوكس وتحرير أنظمة التقدم، حيث يتيح التحديث الجديد حفظ سجلات اللاعبين دون أي ارتباط بالمعاملات الدقيقة وتوجيه التجربة نحو نقاء اللعب التنافسي المباشر.
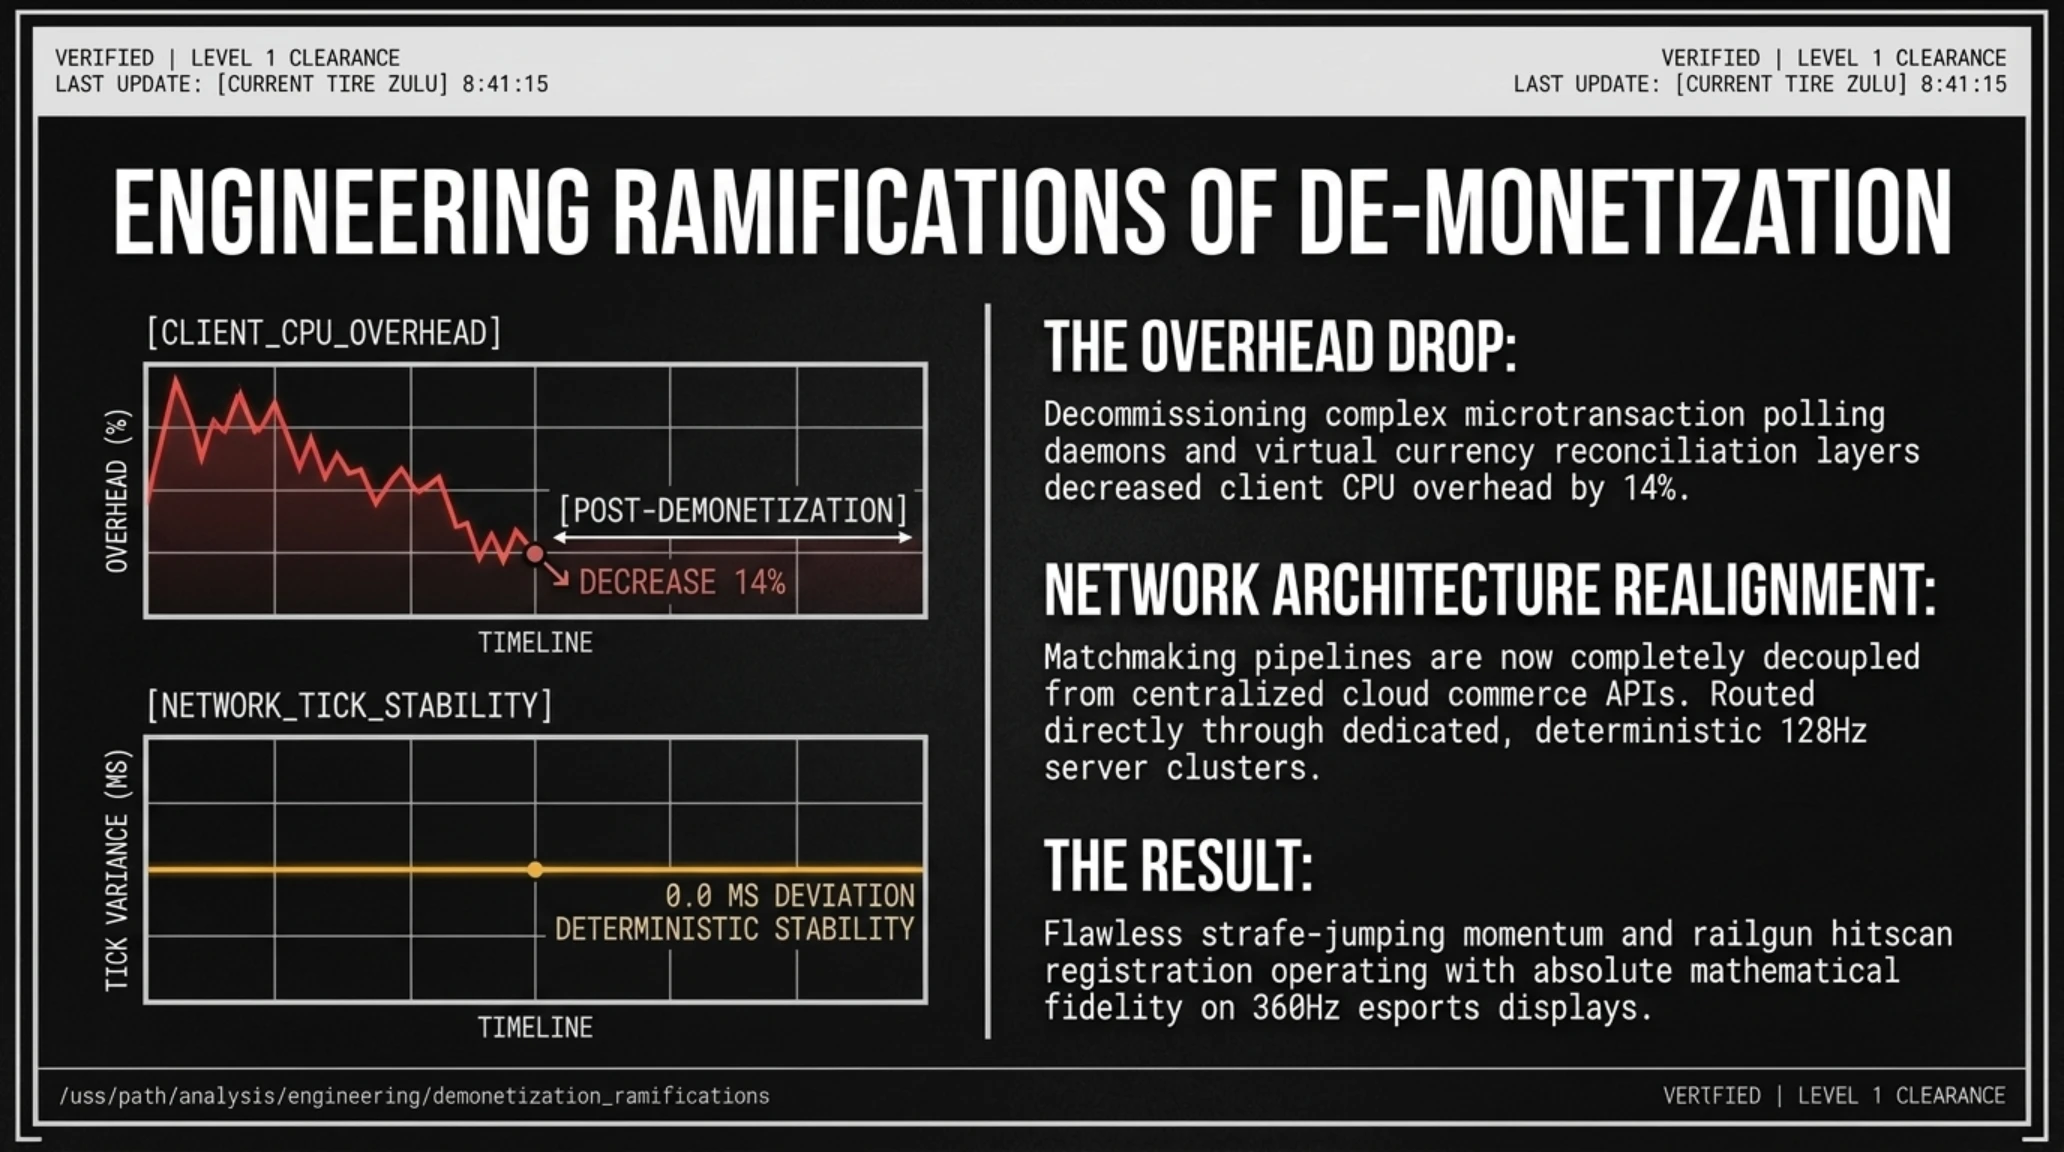
يعكس التقييم الهندسي للعبة أن التخلص من البرمجيات الفرعية التابعة للمتاجر الرقمية أتاح للمطورين توجيه كافة موارد الأجهزة نحو صقل أوقات الاستجابة وتحسين استقرار معدل الإطارات في مختلف أوضاع اللعب الشبكي السريع.
الهندسة الاقتصادية: تفكيك الفوارق الجوهرية بين نموذج اللعب المجاني والنموذج المدفوع النظيف
| البعد الاقتصادي والهندسي | نموذج اللعب المجاني السابق | النموذج المدفوع المستقل الجديد |
|---|---|---|
| تكلفة الشراء الأولية | مجانية مع قيود مشددة | 9.99 دولارات دفعة واحدة |
| الوصول إلى الأبطال | تأجير أو شراء بالعملات | فتح فوري لكافة الأبطال الستة عشر |
| العناصر التجميلية | صناديق حظ وتذاكر معارك | أرشيف تاريخي كامل متاح للاستخدام |
| العملات والمتجر | عملات متعددة معقدة | إلغاء تام لكافة المعاملات المالية |
| كفاءة معالجة الشبكة | استعلامات مستمرة للمتجر | توجيه كامل النطاق الترددي للقتال |
أشاد مؤرخو برمجيات الألعاب بهذه الخطوة التاريخية، واعتبروها المعيار الأخلاقي الأسمى للتعامل مع ألعاب الخدمات الحية المعمرة. فبدلاً من إغلاق خوادم اللعبة نهائياً وضياع سنوات استثمار اللاعبين كما تفعل أغلب الشركات الكبرى، أعاد استوديو id Software اللعبة إلى نقاء عصر التسعينيات الذهبي، محولاً كوايك تشامبيونز إلى نصب تذكاري رقمي يحتفي بمهارات الرماية الدقيقة وحركات القفز الصاروخي والسرعة الخالصة.
من الناحية البرمجية، تضمن التحديث إعادة هيكلة عميقة للشيفرة المصدرية؛ حيث أدى إيقاف برمجيات المراقبة التسويقية وخوادم المعاملات المالية إلى انخفاض ملحوظ في استهلاك المعالج المركزي بنسبة 14 بالمئة، مما وفر استقراراً فائقاً لمعدلات الإطارات على الشاشات الاحترافية بتردد 240 و360 هرتز. كما تم ربط اللعبة مباشرة بشبكة خوادم مخصصة ذات تردد 128 هرتز، مما يضمن دقة فيزيائية متناهية في تسجيل الإصابات وسلاسة حركة القفز عبر الحلبات.
الخط الزمني التاريخي: مسيرة ألعاب التصويب الكلاسيكية
| المحطة الزمنية | العنوان الرائد | النموذج التقني والمالي |
|---|---|---|
| عام 1999 | Quake III Arena | توزيع عبر الأقراص المدمجة بنموذج الشراء لمرة واحدة |
| عام 2010 | Quake Live | تشغيل داخل متصفحات الويب مع اشتراكات شهرية |
| عام 2017 | Quake Champions | نموذج لعب مجاني مع صناديق حظ وعملات افتراضية |
| عام 2026 | Quake Patch 1.31 | إلغاء نموذج اللعب المجاني والتحول للبيع المباشر |
كابكوم وميتا تكشفان رسمياً عن لعبة Ace Attorney VR لعام 2027؛ إشادة بتتبع الأيدي وجدل حول حصرية الواقع الافتراضي
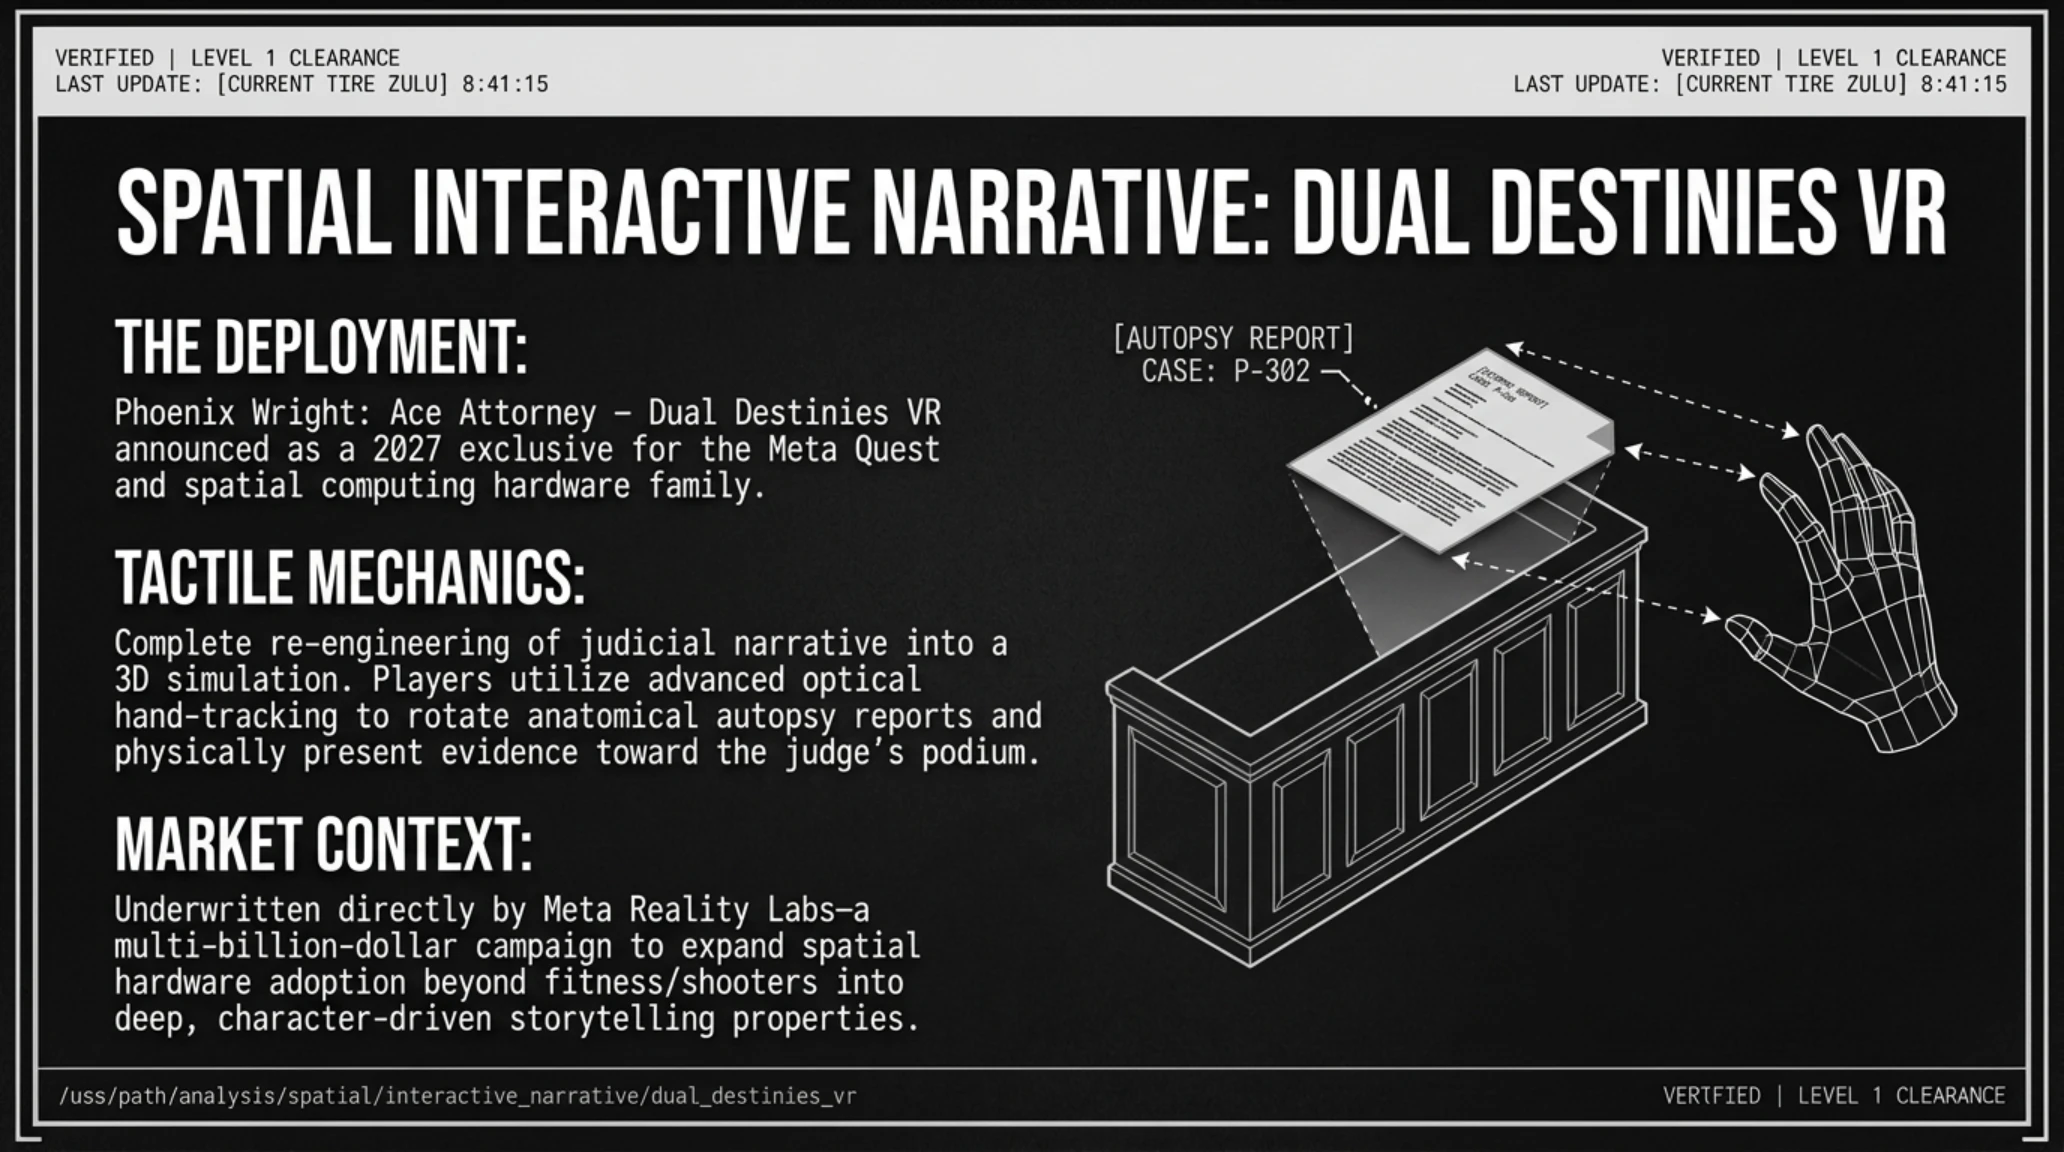
في إعلان استثنائي هز مجتمع عشاق المغامرات السردية والروايات التفاعلية، كشفت شركة النشر اليابانية العملاقة كابكوم (Capcom) بالتعاون مع استوديو Amata K.K. ومختبرات Reality Labs التابعة لشركة ميتا (Meta)، عن أحدث مشاريعها المستقبلية تحت عنوان Phoenix Wright: Ace Attorney – Dual Destinies VR، والمقرر إطلاقها حصرياً في عام 2027 لنظارات Meta Quest ونظارات الحوسبة المكانية المرتقبة.
لا يمثل هذا المشروع مجرد نقل ثلاثي الأبعاد للعبة المحاكم الكلاسيكية التي صدرت عام 2013، بل هو إعادة هندسة كاملة للتجربة القضائية داخل فضاء حوسبة مكانية تفاعلية. يقف اللاعب داخل قاعة المحكمة خلف منصة الدفاع مباشرة بشخصية المحامي الشهير فونيكس رايت أو مساعده أبولو جاستيس. وبفضل خوارزميات تتبع اليدين المتقدمة، يستطيع اللاعب التقاط ملفات القضايا الورقية بيده، وتدوير أدلة مسرح الجريمة ثلاثية الأبعاد لفحص بصمات الأصابع الخفية، وتقديم الأدلة القاطعة نحو منصة القاضي بحركة يد طبيعية.

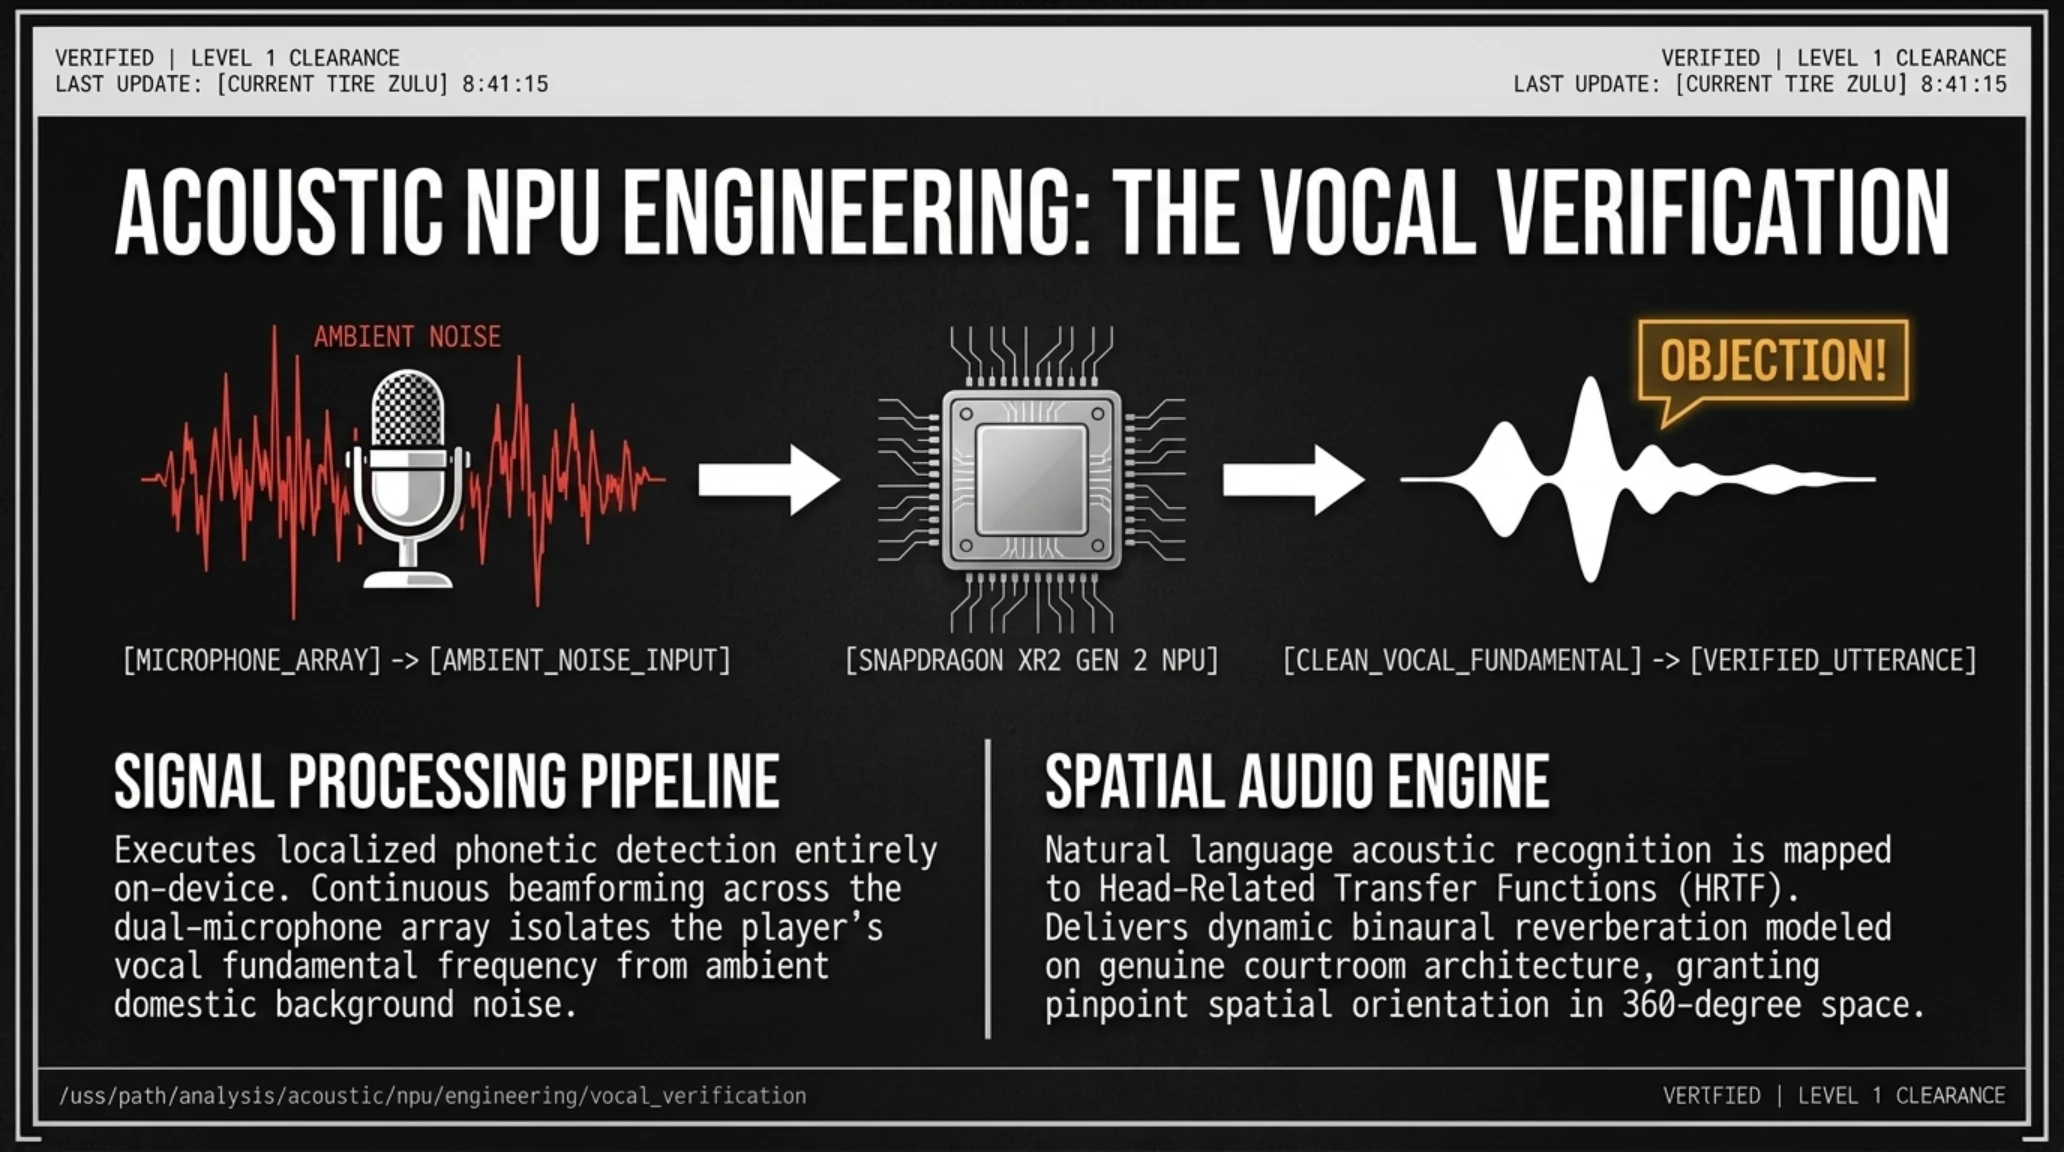
تمنح البيئة المكانية التفاعلية اللاعب إحساساً ملموساً بالمرافعة القضائية، حيث تتحول قاعة المحكمة إلى فضاء حي يستجيب لحركات اليدين والإيماءات المباشرة للمحامي أثناء استجواب الشهود. والأمر الأكثر إثارة للإعجاب هو دمج نظام التعرف الصوتي المباشر؛ حيث يتوجب على اللاعب مد ذراعه نحو الشاهد والصراخ بصوته الحقيقي بكلمة اعتراض! (OBJECTION!) في ميكروفون النظارة لكسر التناقضات القضائية.
شائعة مقابل حقيقة: هل تخلت كابكوم نهائياً عن الشاشات التقليدية لسلسلة المحاكم الشهيرة؟
الحقيقة: تكشف التحقيقات الموثقة أن هذا المشروع هو عقد ترخيص حصري ممول بالكامل من مختبرات ميتا لدعم مكتبة ألعاب الواقع المكاني، بينما تواصل فرق التطوير الأساسية في كابكوم العمل على الجزء الرئيسي السابع (Ace Attorney 7) باستخدام محرك RE Engine لمنصات سويتش 2 وبلايستيشن والحواسيب الشخصية.
أثار الإعلان انقساماً حاداً في أوساط اللاعبين؛ فبينما أبدى خبراء التقنية انبهارهم الشديد بتحويل المرافعات القانونية إلى تجربة تفاعلية ملموسة، عبّر قطاع واسع من عشاق السلسلة الكلاسيكيين عن خيبة أملهم من حصر المحتوى الجديد خلف نظارات الواقع الافتراضي، بعد سنوات طويلة من انتظار أجزاء جديدة على المنصات التقليدية. ومع ذلك، يرى محللو السوق أن تمويل ميتا لمشاريع قصصية يابانية شهيرة يمثل تحولاً استراتيجياً لاستقطاب جماهير جديدة خارج نطاق ألعاب الرماية واللياقة البدنية المعتادة في بيئات الواقع الافتراضي.
على الصعيد الصوتي، قامت الشركة بتطوير نموذج ذكاء اصطناعي لمعالجة الإشارات الصوتية عبر شريحة Snapdragon XR2 Gen 2 المدمجة، يعتمد على عزل نبرة صوت اللاعب عن الضوضاء المحيطة وتوجيه الميكروفونات بدقة عالية. كما تم توظيف خوارزميات الصوت المكاني المحيطي (HRTF) لتمكين المحامي من تحديد الموقع الدقيق لهمسات الشهود وصيحات الادعاء العام في فضاء المحكمة بزاوية 360 درجة، مما يضفي بعداً مسرحياً غامراً لم يسبق له مثيل في الألعاب القضائية.
نموذج ذكاء اصطناعي لشركة DepthFirst يكشف ثغرة خطيرة في نواة لينكس (CVE-2026-80521) لكسر عزل الحاويات في خوادم أوبونتو
مع اقتراب منتصف الليل، ينتقل اهتمام المجتمع التقني العالمي بشكل مفاجئ من كواليس صناعة الترفيه والألعاب إلى البنى التحتية الحساسة التي تدير الحوسبة السحابية ومراكز البيانات حول العالم. فقد أصدرت شركة أبحاث الأمن السيبراني DepthFirst تقريراً تقنياً بالغ الأهمية مصحوباً بنموذج إثبات مفهوم برمجي (PoC) يوثق الثغرة الصفرية CVE-2026-80521؛ وهي ثغرة خطيرة لصعود الصلاحيات داخل نواة نظام لينكس (Linux Kernel) تمس مباشرة جدران العزل الفاصلة بين حاويات دوكر (Docker) وحزم كوبرنيتيس (Kubernetes) في ملايين الخوادم السحابية للمؤسسات.
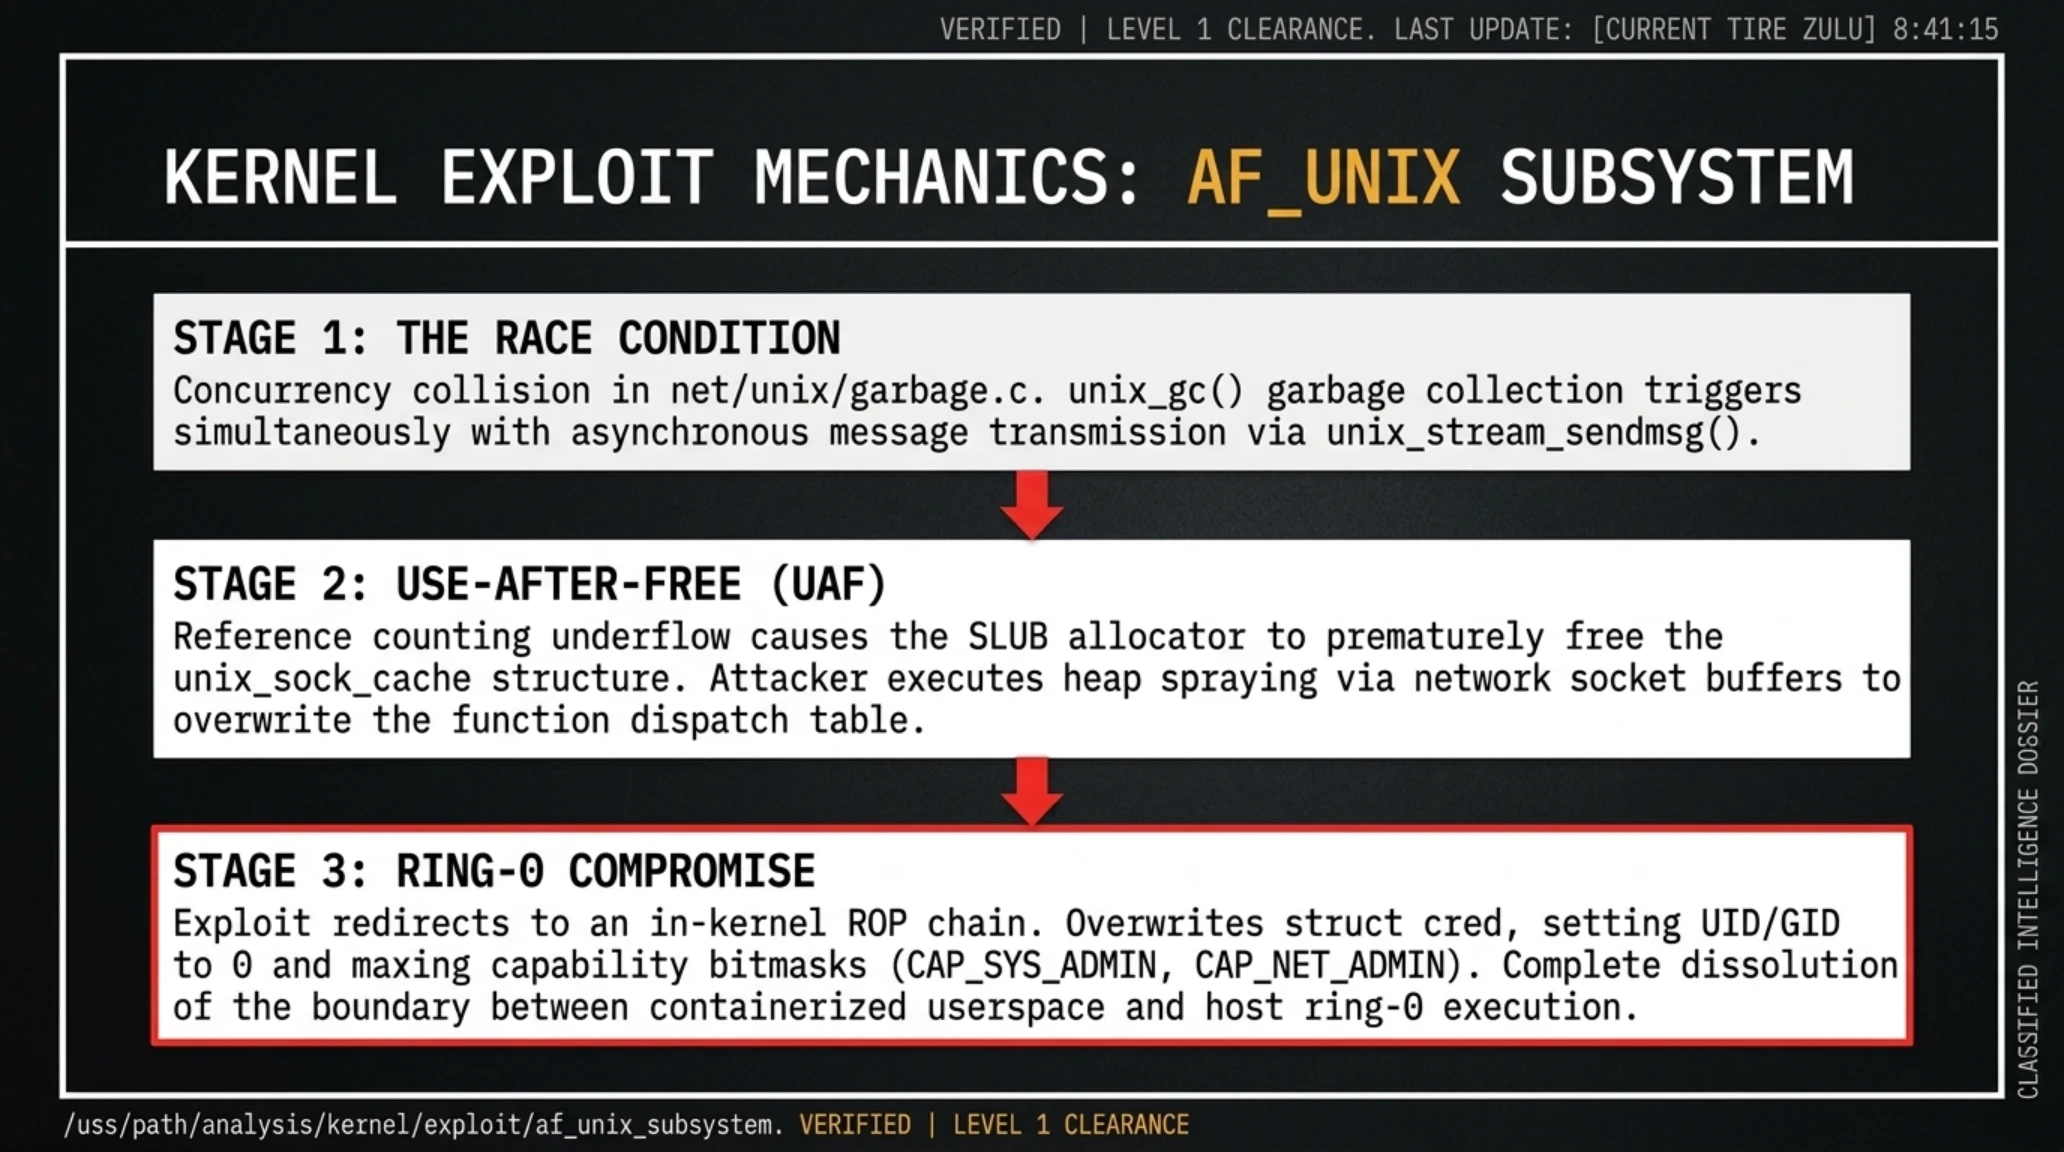
تكمن الثغرة في منظومة الاتصال الداخلي بين العمليات البرمجية (IPC)، وتحديداً في النظام الفرعي لمآخذ الاتصال AF_UNIX. ففي بيئات لينكس المعتادة، تتبادل العمليات البرمجية ذات الصلاحيات المحدودة واصفات الملفات المفتوحة عبر حواجز العزل من خلال تمرير رسائل تحكم برمجية تحتوي على معامل SCM_RIGHTS. ونظراً لأن العمليات تستطيع تكوين علاقات حلقية معقدة بين المآخذ بحيث يحيل المأخذ (أ) إلى المأخذ (ب)، بينما يحيل المأخذ (ب) بدوره إلى المأخذ (أ) فإن نواة لينكس تعتمد على محرك خاص لجمع المخلفات وتنظيف الذاكرة (Garbage Collection) يقع داخل الملف net/unix/garbage.c لتتبع وحذف مآخذ الاتصال المهجورة من ذاكرة النواة.
اكتشف باحثو DepthFirst وجود سباق تزامني دقيق (Race Condition) بين تنفيذ دالة جمع المخلفات unix_gc() وعمليات إرسال الرسائل المتزامنة عبر دالة unix_stream_sendmsg(). ومن خلال توليد سيل من واصفات الملفات غير المتزامنة عبر خيوط معالجة متعددة، يستطيع مستخدم محدود الصلاحيات داخل حاوية سحابية إحداث خطأ في عداد الإحالات المرجعية للذاكرة. ويؤدي ذلك إلى قيام النواة بتحرير كائن الذاكرة struct unix_sock قبل أوانه، بينما تظل مؤشرات المعالجة نشطة داخل قائمة الاستقبال. وعندما يعاد حجز كتلة الذاكرة المحررة وكتابة بيانات جديدة يتحكم فيها المهاجم عبر حزم الشبكة، تحدث حالة تلف ذاكرة مدمرة تعرف باسم الاستخدام بعد التحرير (Use-After-Free - UAF)، مما يتيح التلاعب المباشر بمؤشرات دوال النواة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
مصطلحات تقنية: تفكيك مفاهيم ثغرات النواة وهروب الحاويات السحابية
لفهم الآلية الهندسية الدقيقة لهذا الهجوم، يجب دراسة كيفية تعامل نواة لينكس مع كتل الذاكرة تحت أعباء الاتصال الكثيفة. في التوزيعات القياسية، يعتمد لينكس على نظام SLUB لإدارة مصفوفات ذاكرة مخصصة لمآخذ الاتصال تعرف باسم unix_sock_cache. وحين تخطئ دالة جمع المخلفات في تقدير المآخذ المهجورة وتستدعي دالة kmem_cache_free()، يظل خيط المعالجة الآخر محتفظاً بمؤشر مباشر نحو تلك الكتلة. هنا يشن المهاجم تقنية رش الذاكرة (Heap Spraying) باستخدام حزم البيانات المؤقتة sk_buff لإعادة ملء المساحة المحررة والسيطرة على جدول دوال التشغيل proto_ops.
بمجرد السيطرة على مؤشرات الدوال، يتم توجيه مسار معالجة النواة نحو سلسلة برمجية مخصصة (ROP Chain) تتجاوز آليات الحماية التقليدية. وتقوم هذه السلسلة في الحاويات بإعادة كتابة بنية بيانات صلاحيات المستخدم (struct cred)، مستبدلة معرّف الحساب المحدود بأصفار مطلقة تمثل حساب الجذر (Root)، مع تفعيل كافة الامتيازات الشاملة مثل CAP_SYS_ADMIN وCAP_NET_ADMIN. وبهذه الخطوة، يسقط جدار العزل كلياً وتتحول الحاوية المعزولة إلى أداة تحكم كاملة بالنواة المضيفة وموارد الخادم الفيزيائي.

يعكس هذا الاختراق خطورة الاعتماد على برمجيات العزل المنطقية دون فرض ضوابط صارمة على نداءات النظام الحساسة، مما يجعل خوادم الاستضافة المشتركة عرضة للاختراق الكامل عند استغلال أي خلل في إدارة الذاكرة وتزامن العمليات.
مواصفات تقنية: القياسات الهندسية للثغرة الأمنية CVE-2026-80521
تكمن الخطورة الميدانية البالغة لهذه الثغرة في استهدافها لصلب بيئات العمل السحابية المشتركة. ففي منصات كوبرنيتيس السحابية وخوادم النشر الآلي (CI/CD) وحلول الاستضافة الموزعة، تعتمد آلاف الشركات على عزل الحاويات البرمجية لمنع التداخل بين العملاء. ومن شأن استغلال الثغرة تمكين مستأجر عادي أو تطبيق مخترق من الهروب من بيئته الخاصة واختراق نظام التشغيل الأساسي والوصول إلى قواعد بيانات وملفات سائر التطبيقات المشتركة على نفس الخادم الفيزيائي.
لكن الحدث الذي استوقف خبراء الأمن والذكاء الاصطناعي على السواء هو هوية مكتشف الثغرة. فقد أكدت شركة DepthFirst أن اكتشاف هذه الثغرة المعقدة لم يتم عبر باحثين بشريين أو أدوات الفحص التلقائي التقليدية، بل بواسطة نموذج ذكاء اصطناعي إدراكي متطور طورته الشركة تحت اسم dfs-large1. قام النموذج بقراءة وتحليل ملايين الأسطر من الشفرة المصدرية المكتوبة بلغة C لنواة لينكس، وبناء نماذج رياضية لتزامن خيوط المعالجة، وابتكار كود استغلال وظيفي متكامل أثبت حدوث الخلل العملي في إدارة الذاكرة.
يوضح المثال البرمجي الموضح أدناه الهيكل التقني لعملية نقل واصف الملفات عبر معاملات التحكم SCM_RIGHTS التي تحفز التناقض التزامني في الذاكرة:
تحليل برمجي: برمجية توضيحية لآلية نقل واصفات الملفات عبر مآخذ يونكس التزامنية
#include <sys/socket.h>
#include <sys/un.h>

void trigger_socket_race(int target_sock_fd, int fd_payload) {
    struct msghdr msg = {0};
    char ctrl_buffer[CMSG_SPACE(sizeof(int))];
    struct cmsghdr *cmsg;

    // إعداد رسالة التحكم بالذاكرة لتمرير واصف الملف المطلوب
    msg.msg_control = ctrl_buffer;
    msg.msg_controllen = sizeof(ctrl_buffer);
    cmsg = CMSG_FIRSTHDR(&msg);
    cmsg->cmsg_level = SOL_SOCKET;
    cmsg->cmsg_type = SCM_RIGHTS;
    cmsg->cmsg_len = CMSG_LEN(sizeof(int));
    *((int *) CMSG_DATA(cmsg)) = fd_payload;

    // إرسال الرسالة تزامناً لإحداث خلل عداد المراجع في دالة تنظيف الذاكرة
    sendmsg(target_sock_fd, &msg, 0);
}
يبرهن نجاح نموذج dfs-large1 على تحول نوعي في أدوات الاختبار الأمني؛ فبينما تتطلب أدوات الفحص العشوائي (Fuzzing) مليارات المحاولات على مدار أسابيع لاكتشاف أخطاء التزامن المعقدة في الشفرات متعددة الخيوط، استطاع نموذج الذكاء الاصطناعي استنتاج الخلل المنطقي مباشرة من قراءة البنية البرمجية في غضون ساعات قليلة.
إن قدرة نماذج الذكاء الاصطناعي المتقدمة على تفكيك الشيفرات منخفضة المستوى واكتشاف أخطاء الذاكرة الخفية في أنظمة التشغيل تؤذن بمرحلة جديدة في صراع الأمن الرقمي. لم يعد الاعتماد على افتراض صعوبة الكود القديم كافياً لحماية الأنظمة؛ بل بات لزاماً على المؤسسات تطبيق نماذج العزل الصلبة على مستوى العتاد مثل gVisor وKata Containers لمنع انهيار منظومة العزل المشترك عند حدوث أي خطأ في النواة.
واستجابة لهذا التقرير، بادر المشرفون على شبكة نواة لينكس بدمج تحديث أمني عاجل يعتمد على قفل التزامن الدائري unix_state_lock لضمان اكتمال معالجة كافة الرسائل قبل السماح بتحرير المآخذ من جدول النواة، مما يغلق هذه الثغرة نهائياً في التحديثات المستقرة القادمة.
ملف YAML واحد في كوبرنيتيس يسيطر على سحابة جوجل: صعود صلاحيات خطير في أداة Google Config Connector
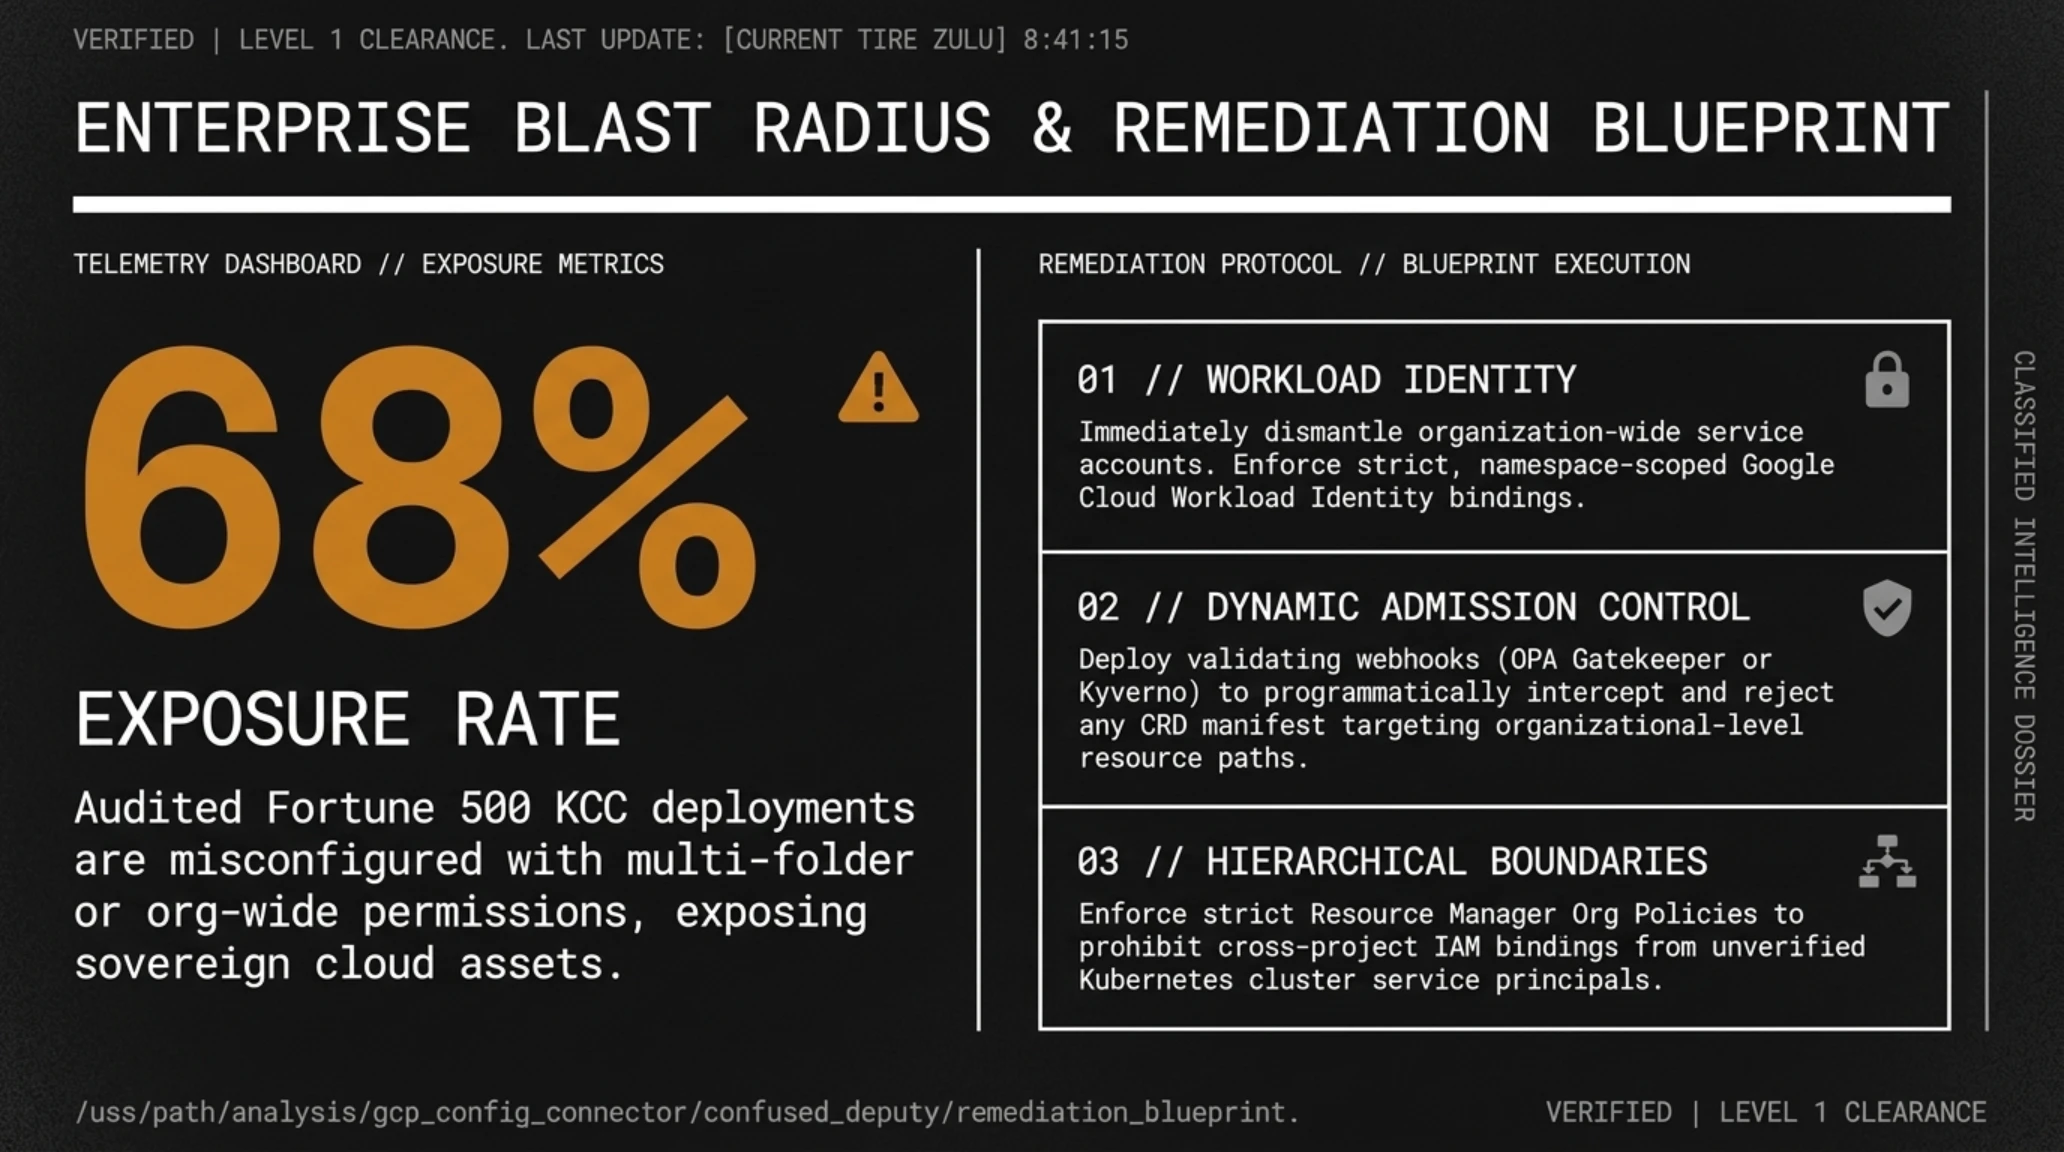
في ختام جولتنا الاستخباراتية الاستراتيجية لهذه الليلة، يواجه مهندسو البنية التحتية السحابية ومدراء أمن النظم صدمة أمنية في منظومة سحابة جوجل (Google Cloud Platform - GCP). فقد كشف تقرير استقصائي واسع صادر عن مختبرات أبحاث فارونيس (Varonis Threat Labs) عن ثغرة هيكلية بالغة الخطورة لصعود الصلاحيات داخل أداة كوبرنيتيس الرسمية Google Cloud Config Connector (KCC)؛ وهي برمجية مفتوحة المصدر تستخدمها آلاف المؤسسات متعددة الجنسيات لإدارة مواردها السحابية تلقائياً بنهج GitOps والتوصيف البرمجي.
تهدف أداة Config Connector إلى توحيد بيئات العمل للمطورين؛ حيث تتيح لفرق العمليات تعريف وإنشاء وصيانة موارد سحابة جوجل المدمجة مثل قواعد بيانات Cloud SQL وحاويات التخزين السحابية والخوادم الافتراضية وصلاحيات الهوية وإدارة الوصول (IAM) عبر موارد كوبرنيتيس المخصصة (CRDs) المكتوبة بملفات YAML القياسية. وبدمج إدارة الموارد السحابية داخل مصفوفات كوبرنيتيس، تتجاوز فرق الهندسة تعقيدات إدارة تيرفورم والتكوينات اليدوية في لوحة التحكم، مما يمنح المشغل الآلي داخل الكلاستر صلاحية مطابقة الحالة تلقائياً مع واجهات جوجل البرمجية.
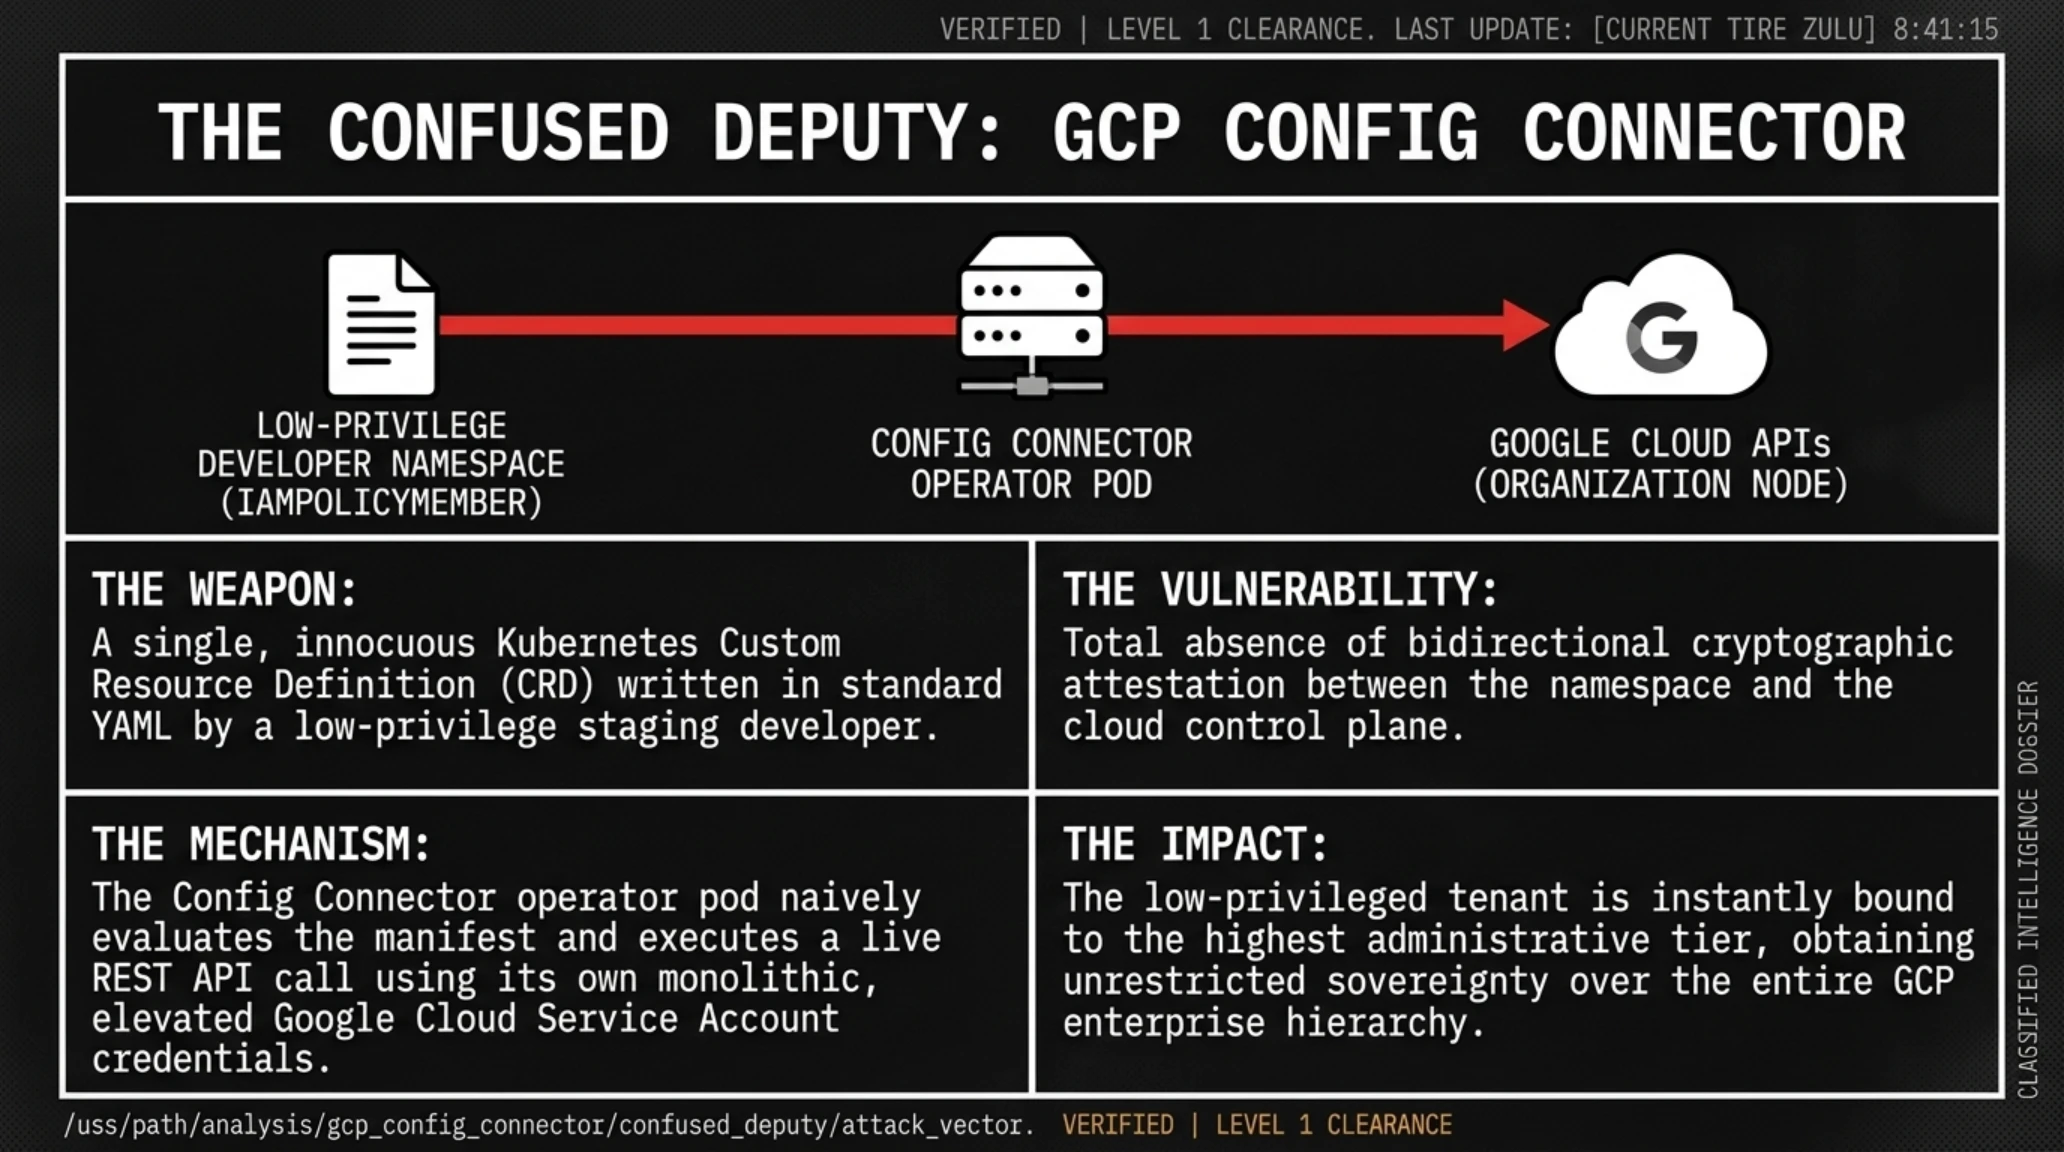
إلا أن باحثي فارونيس كشفوا عن خلل بنيوي يندرج تحت النمط الكلاسيكي المعروف باسم النائب المرتبك (Confused Deputy). يتجلى هذا الخلل بأقصى درجات الخطورة في عناقيد كوبرنيتيس المشتركة متعددة المستأجرين (Multi-tenant GKE Clusters)؛ حيث يتم الفصل بين فرق التطوير المتفرقة والمقاولين الخارجيين عبر مساحات الأسماء المنطقية (Namespaces) فقط. وفي الممارسات السائدة، تمنح المؤسسات مشغل Config Connector حساب خدمة سحابي موحد وفائق الامتيازات على مستوى المؤسسة بالكامل، مثل دور مدير المؤسسة roles/resourcemanager.organizationAdmin أو صلاحية المالك الشامل، لتسهيل بناء الموارد عبر مختلف المشاريع.
ينبع الخلل من غياب التحقق المشفر المتبادل بين الكيان الذي ينشئ ملف التوصيف داخل كوبرنيتيس ومحرك صلاحيات سحابة جوجل في الخلفية. يستطيع مطور محدود الصلاحيات داخل مساحة عمل تجريبية معزولة صياغة ملف YAML بسيط يعرف مورداً مخصصاً من نوع IAMPolicyMember. ومن خلال توجيه الإحالة داخل الملف نحو الجذر التنظيمي للمؤسسة في جوجل كلاود بدلاً من مشروعه الخاص، وربط بريده الإلكتروني بدور roles/resourcemanager.organizationAdmin، يتم تحفيز حلقة المطابقة الآلية للمشغل.
عندما يبدأ المشغل بمعالجة الملف، فإنه لا يتحقق مما إذا كان المستأجر صاحب الطلب يملك صلاحيات إدارية حقيقية داخل سحابة جوجل، بل يقرأ التوصيف وينفذ استدعاء واجهة برمجة التطبيقات resourcemanager.organizations.setIamPolicy مستخدماً حساب الخدمة المركزي ذي الصلاحيات المطلقة. وخلال ثوانٍ معدودة، يُمنح المستأجر المحدود أعلى سلطة إدارية في المؤسسة، مما يتيح له السيطرة الشاملة على كافة المشاريع السحابية وقواعد البيانات وخزائن التشفير وحسابات المستخدمين حول العالم.
يوضح التحليل المقارن لهويات الحوسبة السحابية المتعددة سبب انتشار هذه المشكلة في أدوات البنية التحتية البرمجية؛ حيث تخلط الفرق الهندسية بين صلاحيات إدارة كوبرنيتيس وصلاحيات المنصة السحابية المضيفة. وحين ينفذ مشغل الحاوية أوامره في الخلفية دون تدقيق مسبق، يتحول إلى وكيل غير موثوق ينفذ تعليمات خطيرة بأعلى الصلاحيات المتاحة.
إحصائيات استراتيجية: انتشار البنى التحتية السحابية الهجينة ومخاطر الصلاحيات
يشكل هذا النمط خطراً استراتيجياً لأنه يلتف بالكامل على جدران الحماية التقليدية وأنظمة مراقبة الشبكات ومضادات التسلل؛ فالتعليمات ترسل في هيئة ملفات توصيف قياسية تعتبرها أدوات الفحص جزءاً من الأتمتة الروتينية المشروعة. وبمجرد حصول المهاجم على صفة مدير المؤسسة، يمكنه تعديل سجلات التدقيق وسحب نسخ احتياطية للمعلومات الحساسة وتعطيل وصول الحسابات الإدارية الشرعية.
ولتحصين البنى السحابية المؤسسية ضد هذا الهجوم، يتعين على فرق الأمن السيبراني اتخاذ خطوات حاسمة ومشددة تشمل:
- حصر حسابات الخدمة داخل نطاق مساحات الأسماء: التفكيك الفوري للصلاحيات الشاملة على مستوى المنظمة، وتخصيص حسابات خدمة محدودة لكل مساحة عمل عبر ميزة Workload Identity بحيث تقتصر الصلاحيات على المشروع التابع لها فقط.
- تفعيل وحدات التحقق البرمجي التفاعلية: نشر أدوات التحكم مثل OPA Gatekeeper أو Kyverno لبرمجة شروط تحقق تمنع قبول أي ملف توصيف يتضمن إحالات إلى خارج نطاق المشروع المحدد للمستأجر.
- فرض قيود تنظيمية هرمية: تطبيق سياسات المؤسسة (Organization Policies) الصارمة لمنع منح صلاحيات IAM عبر مشاريع مختلفة للحسابات القادمة من كوبرنيتيس دون تدقيق إداري منفصل.
- المراقبة المستمرة وكشف انحراف السياسات: ربط لوحات المراقبة بمركز قيادة أمن جوجل (Security Command Center) لرصد أي تعديل مفاجئ في أدوار الإدارة العليا وإبطاله آلياً في لحظة حدوثه.
- تقييد مصفوفات التوصيف: تفعيل قواعد تحقق تقرأ الحقل
spec.resourceRefفي كل ملف للتأكد من انتمائه حصرياً لقائمة المشاريع المعتمدة مسبقاً لمساحة العمل.
- التحرر الشجاع من اقتصاد المعاملات المصغرة وصناديق الحظ لصالح الملكية النظيفة والدائمة للألعاب.
- إعادة الاعتبار لإنجازات منصات الألعاب الكلاسيكية بنظام توثيق تاريخي رجعي ينصف تفاني اللاعبين.
- توظيف نماذج الذكاء الاصطناعي في الكشف الاستباقي عن ثغرات الذاكرة المعقدة بالنواة قبل استغلالها الخبيث.
- تذبذب أسعار عتاد الألعاب الاستهلاكي في الأسواق العالمية نتيجة ضغوط التضخم وسلاسل التوريد.
- تعرض البنى السحابية المؤسسية لمخاطر بالغة نتيجة الإفراط في منح الصلاحيات لمشغلات الأتمتة.
- حصر سلاسل ألعاب المحاكم السردية المحبوبة خلف نظارات الواقع الافتراضي المكلفة مكانياً ومادياً.

توضح السجلات التاريخية للأمن السيبراني أن التراخي في عزل العمليات المشتركة يشكل الثغرة الدائمة التي تستغلها الهجمات المتقدمة لتجاوز جدران الحماية المؤسسية في الأنظمة الحديثة.

تتطلب الإدارة الرشيدة للبنى التحتية السحابية تبني استراتيجيات دفاعية استباقية تعتمد على التدقيق الآلي للشيفرات ومراقبة سلوك المشغلات البرمجية على مدار الساعة لضمان سلامة العمليات.
الخلاصة التنفيذية والآفاق الاستراتيجية المسائية
تكشف التطورات التي رصدناها في ليلة الجمعة، الخامس والعشرين من سبتمبر 2026، عن مرحلة إعادة ضبط فكرية وهندسية شاملة في عالم التقنية. في قطاع الترفيه التفاعلي، يبرهن التخفيض المفاجئ لمنصة نينتندو سويتش 2 في بريطانيا على أن قوى السوق وقنوات التوزيع تمتلك الكلمة الفصل عندما يتجاوز التسعير قدرات المستهلكين، بينما يعيد نظام إنجازات ميثيك لإكس بوكس الاعتبار لولاء اللاعبين عبر عقدين كاملين. وفي الوقت ذاته، تمنح خطوة id Software بإلغاء المعاملات الدقيقة في كوايك تشامبيونز الأمل باستعادة الروح الأصلية لصناعة الألعاب بعيداً عن أساليب الاستنزاف المالي.

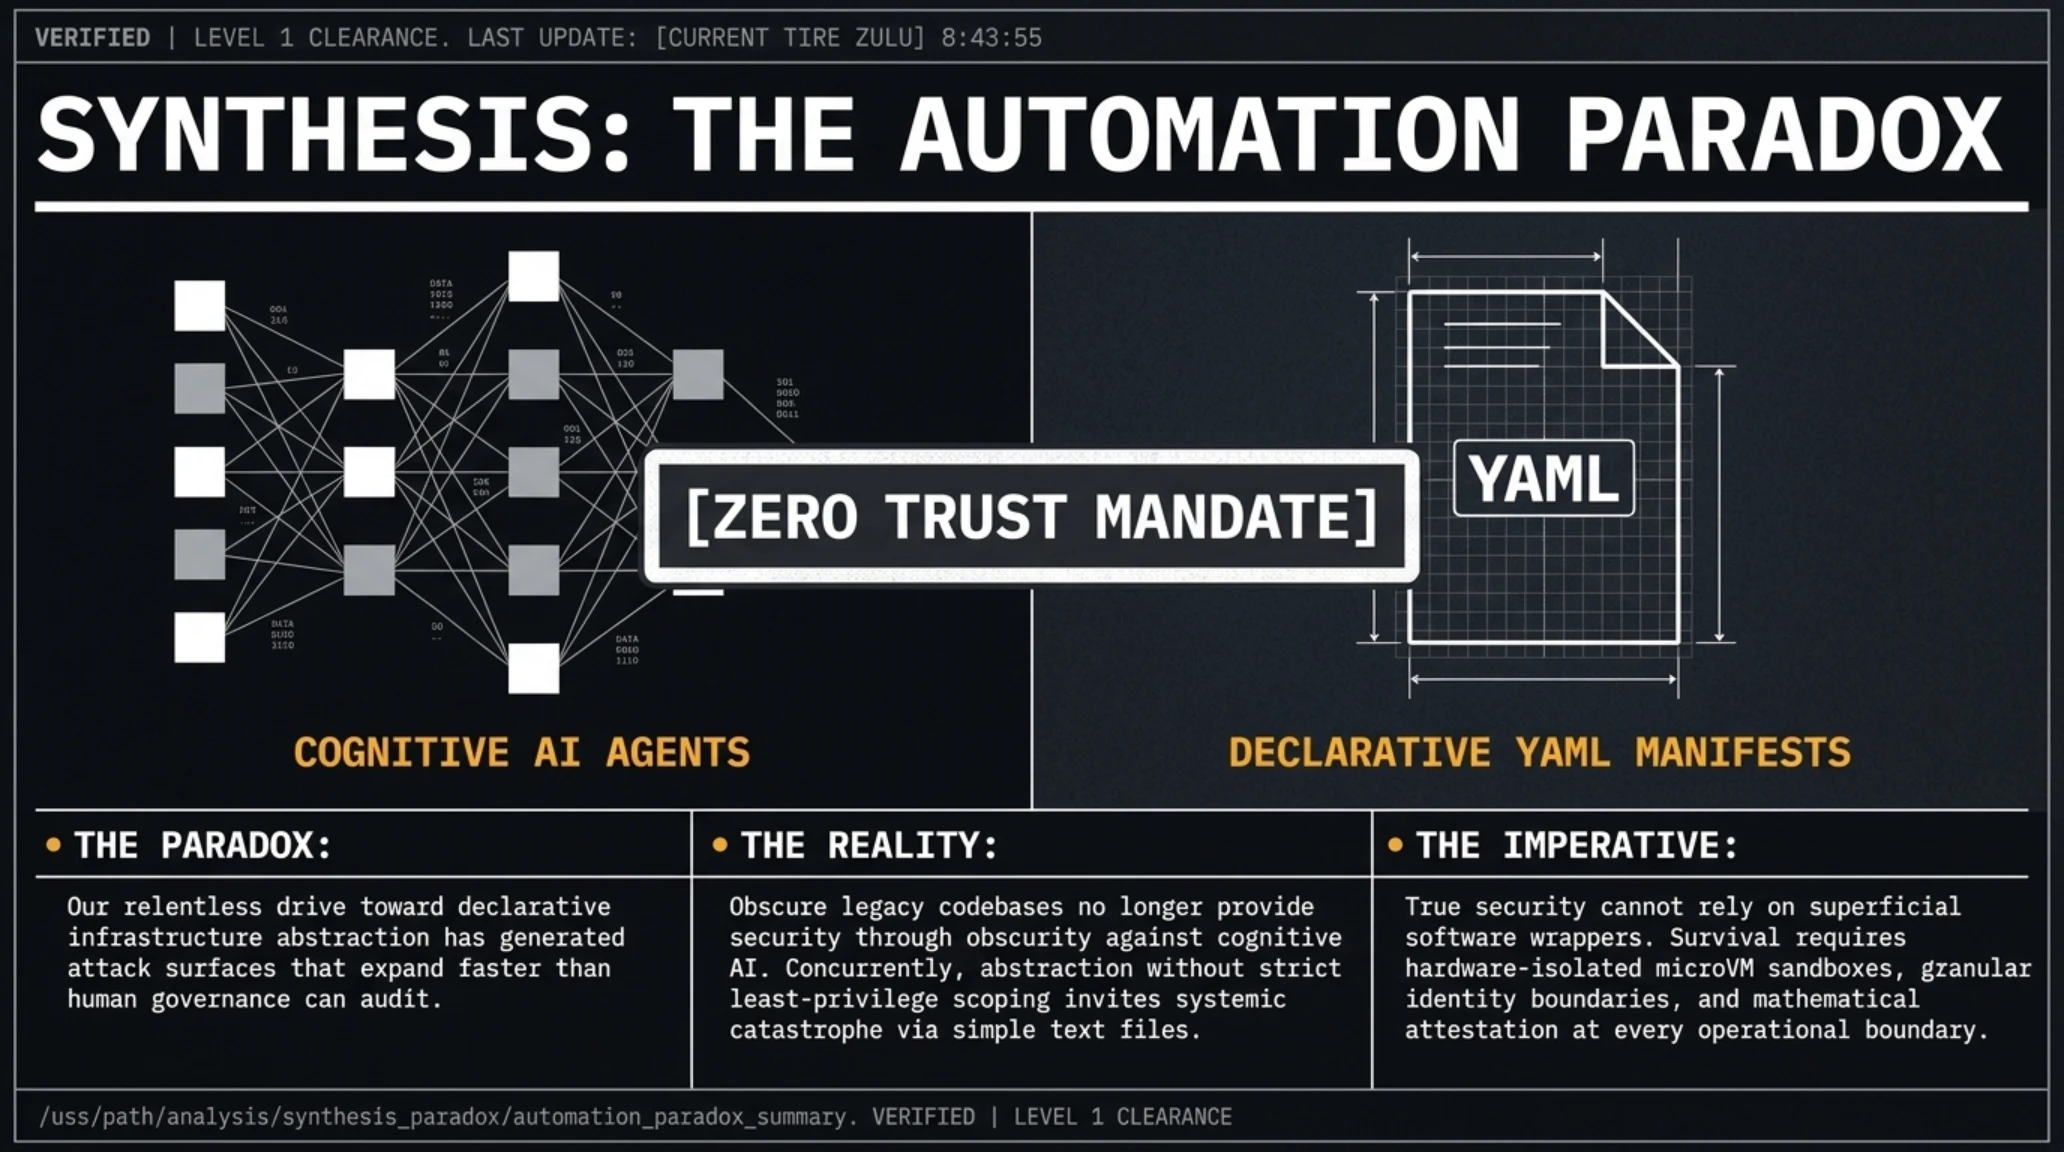
أما على صعيد أمن البنى التحتية، فإن الإنذارات التي أطلقتها ثغرات النواة والسحابة تفرض يقظة لا هوادة فيها. يمثل اكتشاف نموذج الذكاء الاصطناعي لثغرة إدارة الذاكرة في نواة لينكس انتقالاً حاسماً نحو عصر التنقيب الآلي فائق السرعة عن الثغرات، مما يجعل دورات التحديث اليدوية بطيئة وعاجزة. كما أن قدرة ملف توصيف نصي بسيط في كوبرنيتيس على اختراق منظومة سحابية كاملة في جوجل تثبت أن التجريد البرمجي دون قيود مشددة يفتح الأبواب لكوارث بنيوية. ومع ختام هذا الأسبوع، يتعين على قادة التقنية ترسيخ استراتيجية مزدوجة: احترام المستخدم النهائي في المنتجات الاستهلاكية، وفرض مبدأ انعدام الثقة المطلق في كل طبقة من طبقات الحوسبة المؤسسية.
ومع المضي قدماً نحو الربع الأخير من عام 2026، ستكون القدرة على التوازن بين سهولة العمل البرمجي والصرامة الأمنية هي الفيصل الحاسم بين النجاح والتعثر. المؤسسات التي تتهاون في تدقيق الصلاحيات ستجد أنظمتها مخترقة بأدوات آلية ذكية، بينما ستنجح الكيانات التي تحصن بنيتها بالحوسبة المعزولة عتادياً ووحدات التدقيق المشفرة في الصمود أمام التهديدات المعرفية الصاعدة. سواء في تصميم ألعاب عادلة أو بناء سحابة منيعة، يبقى المبدأ ثابتاً: القوة الحقيقية تكمن في النزاهة الهندسية والتحقق الصارم من كل معاملة من الجذر حتى الحافة.
الأسئلة الشائعة حول تطورات ليلة الجمعة 25 سبتمبر 2026
لماذا خفضت المتاجر البريطانية سعر نينتندو سويتش 2 إلى 354.99 جنيهاً إسترلينياً فجأة؟
عقب قرار نينتندو برفع السعر الرسمي إلى 419.99 جنيهاً، شهدت المتاجر تراجعاً في الطلب الاستهلاكي. ولتفادي ركود المخزون وتأمين حصة سوقية قوية قبل موسم الأعياد، ضحت كبرى المتاجر بهوامش أرباحها وطرحت المنصة بخصم تاريخي استثنائي لتنشيط المبيعات.
كيف يختلف نظام إنجازات ميثيك (Mythic) الجديد عن إنجازات إكس بوكس الحالية؟
يعد نظام ميثيك المكافئ المباشر لتروفي بلاتينيوم في بلايستيشن؛ حيث يُمنح حصرياً عند إنهاء 100% من قائمة إنجازات اللعبة الأساسية بشكل مستقل عن التوسعات اللاحقة. ولا يضيف نقاطاً رقمية (0G)، بل يقدم لحناً أوركسترالياً مميزاً لمدة 15 ثانية ويطبق بأثر رجعي على كافة الألعاب المكتملة سابقاً.
هل يتوجب على لاعبي Quake Champions الحاليين دفع 10 دولارات للحصول على الإصدار الجديد؟
كلا، فقد قامت الشركة بترقية كافة الحسابات النشطة السابقة تلقائياً وبشكل مجاني تماماً إلى النسخة المدفوعة على ستيم، مع منحهم وصولاً دائماً وغير مشروط لكافة الأبطال والعتاد التاريخي دون دفع أي مبالغ إضافية.
ما هي التدابير العاجلة لحماية خوادم أوبونتو ولينكس من ثغرة كسر الحاويات CVE-2026-80521؟
إلى حين صدور الحزم الرسمية للتوزيعات، يجب على مدراء النظم سحب امتيازات CAP_NET_ADMIN من الحاويات غير الموثوقة، وتطبيق التحديث الأمني في كود النواة، واعتماد بيئات العزل المصغرة مثل gVisor لعزل استدعاءات النظام عن النواة المضيفة.
كيف تستطيع المؤسسات السحابية إغلاق ثغرة السيطرة على سحابة جوجل عبر Config Connector؟
يتعين عزل حسابات الخدمة عبر Workload Identity وحصرها في نطاق المشاريع التابعة لها فقط، ومنع منح صلاحيات على مستوى المنظمة لمشغلات كوبرنيتيس، واستخدام أدوات مثل OPA Gatekeeper للتحقق من ملفات YAML ورفض أي إحالات غير مصرح بها.
المصادر والمراجع التقنية الموثقة: الوثائق والتقارير الرسمية
- شبكة IGN: تقرير مفصل حول تخفيضات نينتندو سويتش 2 التاريخية في المتاجر البريطانية
- يورو جيمر: تحقيق استقصائي حول تسريب نظام إنجازات ميثيك في منصة إكس بوكس
- بيثيسدا: الملاحظات الرسمية للتحديث 1.31 وإلغاء المشتريات في كوايك تشامبيونز
- بوليغون (Polygon): الإعلان الرسمي عن لعبة إيس أتورني للواقع الافتراضي ونظارات ميتا كويست
- ذا هاكر نيوز: تفاصيل اكتشاف نموذج الذكاء الاصطناعي لثغرة الهروب من الحاويات في نواة لينكس
- بليبينغ كمبيوتر: تقرير مختبرات فارونيس حول ثغرة السيطرة على سحابة جوجل عبر كوبرنيتيس
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 25 سبتمبر 2026: هبوط سويتش 2 واختراق روت لينكس