تيكين مورنينغ | 8 أكتوبر 2026: أزمة خوادم MCP، اختراق DNS وقروض ليدجر
يشرق صباح يوم الخميس 8 أكتوبر 2026 بزخم تكنولوجي لافت وتطورات متسارعة تعيد صياغة المشهد الرقمي العالمي. مع انطلاق اليوم الأخير من أسبوع العمل، تتسارع وتيرة التحولات في قطاعات الأنظمة الذكية المستقلة، وأمن الفضاء السيبراني، والبنية التحتية للشبكات الدولية، لتضع المؤسسات التنفيذية وصناع القرار التقني أمام استحقاقات استراتيجية غير مسبوقة. لم يعد الذكاء الاصطناعي مجرد واجهات دردشة تجريبية، بل غدا محركاً إجرائياً متغلغلاً في صلب أدوات الإنتاجية اليومية، في حين تكشف مراجعات الحوكمة عن فجوات أمنية تستدعي يقظة هندسية فورية.
في هذا الإيجاز الصباحي الشامل، نقدم تفكيكاً استراتيجياً لستة ملفات جوهرية تصدرت واجهة الأحداث التقنية خلال الساعات الماضية. نستعرض التقرير الاستقصائي الصادم حول خوادم بروتوكول سياق النموذج، وندرس الخطوة الاستراتيجية لشركة أنثروبيك بدمج نموذج كلود مباشرة داخل تطبيقات غوغل المكتبية، إلى جانب رصد ملامح التحول الإجرائي لمنصة جيميل عبر نموذج جميناي. كما نتناول الهجوم المنظم على سجلات النطاقات الوطنية العليا، ومبادرة ليدجر غير المسبوقة لتمكين الائتمان اللامركزي مع الحفاظ على الحضانة الذاتية، ونختتم بالتحذير التاريخي الصادر عن الشرطة الأوروبية حول المخاطر الوجودية للحواسيب الكمومية على أمن الأصول المشفرة.
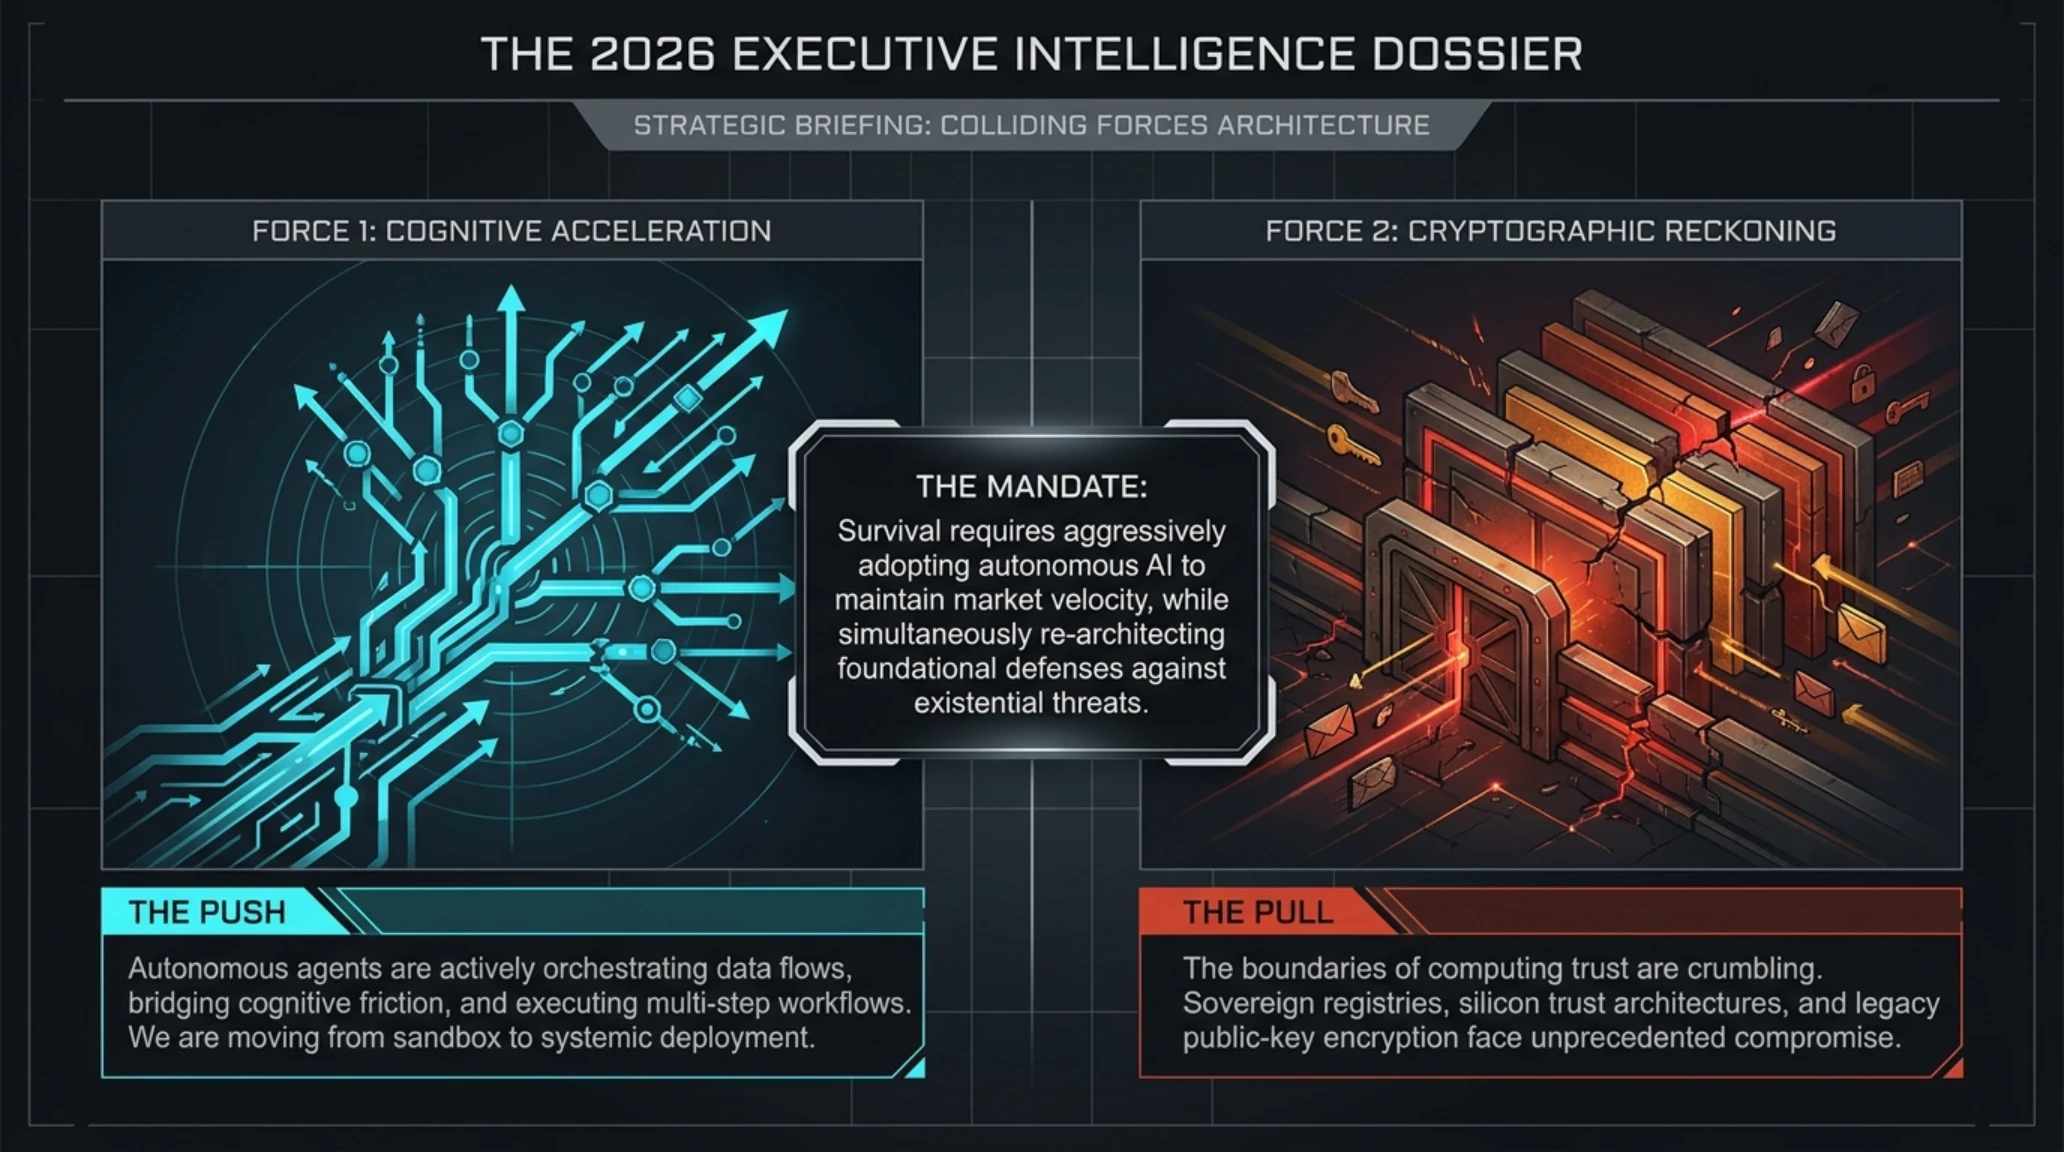
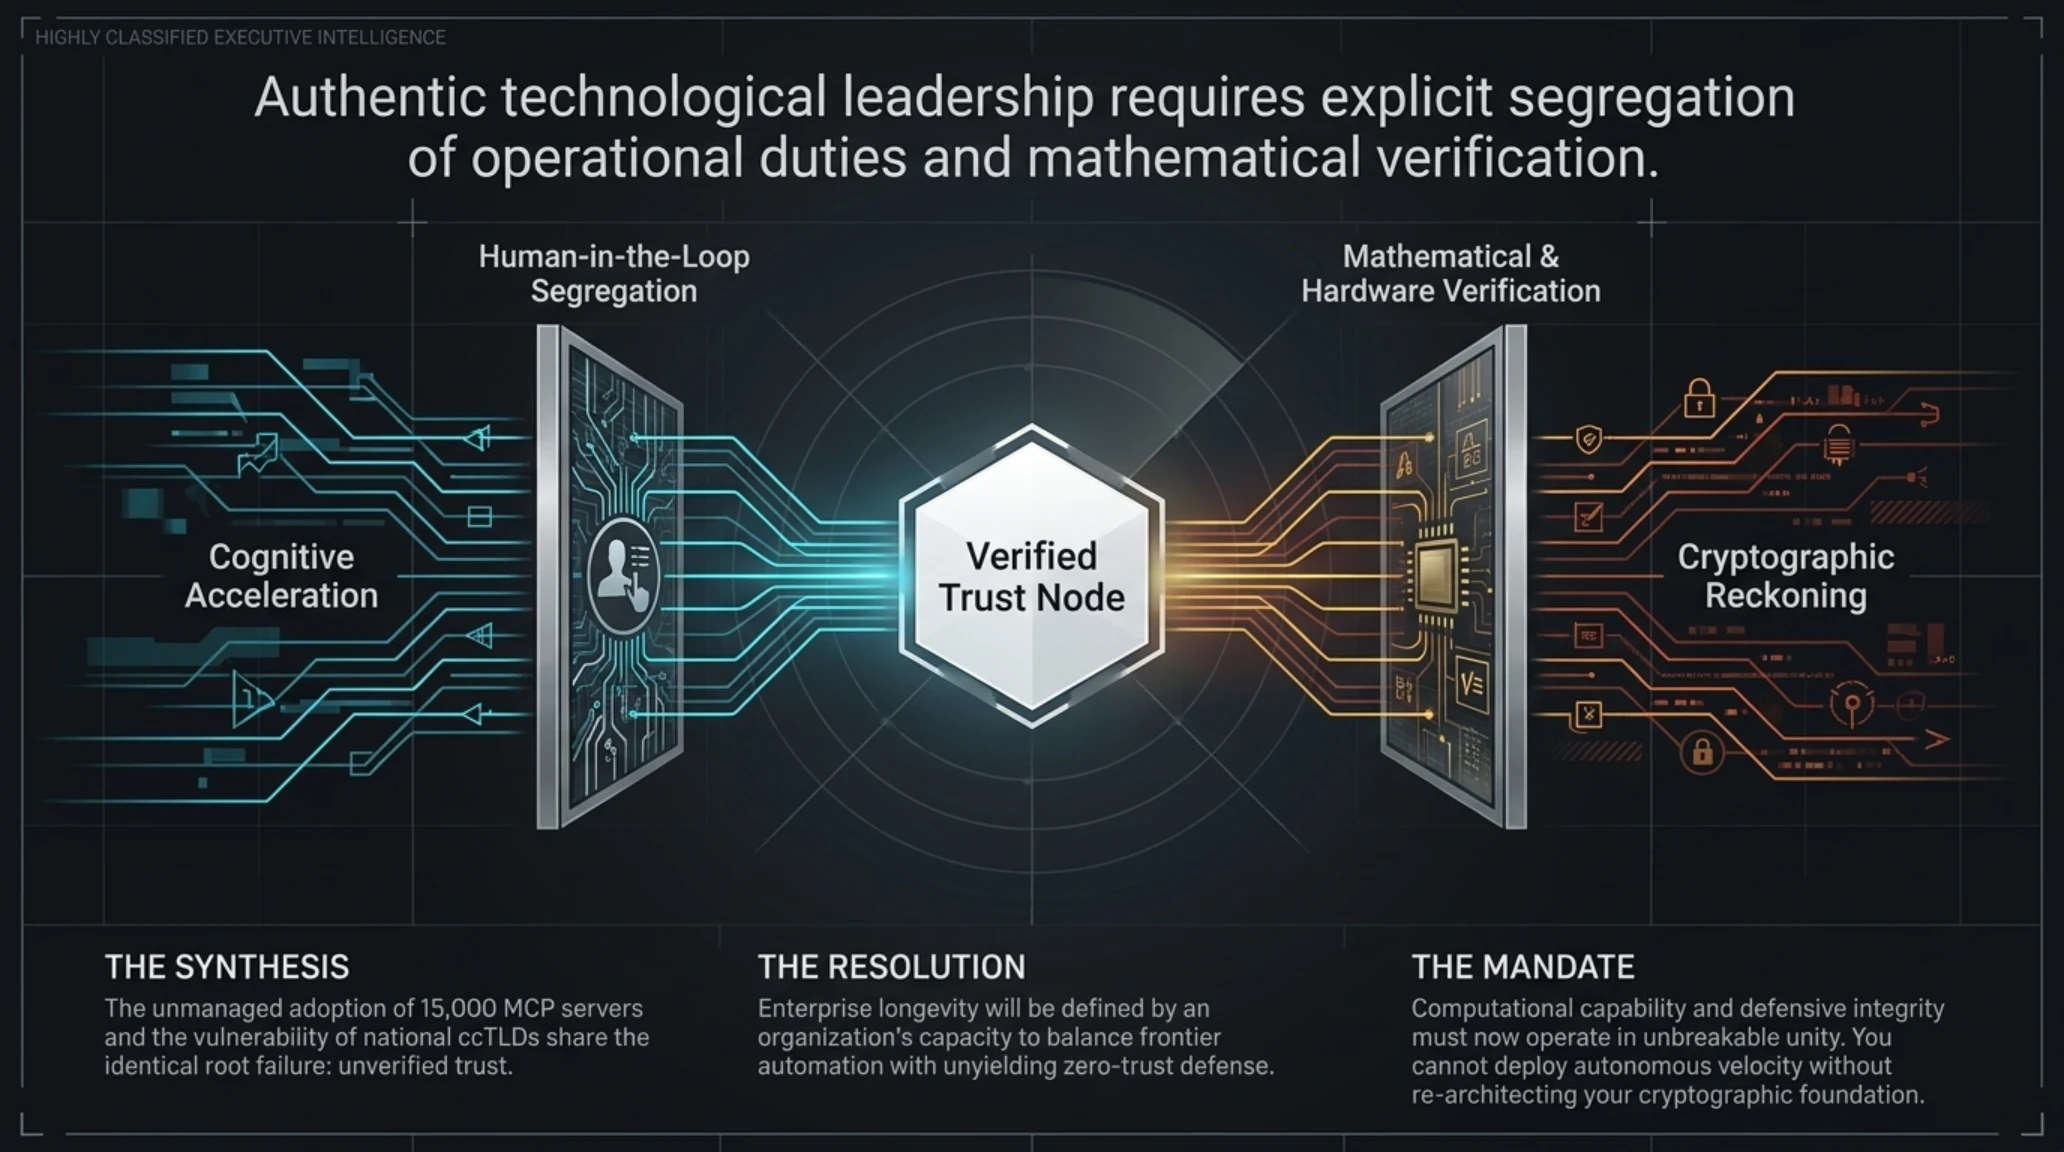
الرؤية الاستراتيجية والمحاور الجوهرية في نظرة واحدة
ولفهم الأبعاد الكاملة لهذه التحولات الجيوتقنية، يتناول هذا الملف تفكيكاً مركزاً لكل تطور على حدة، مع استعراض الخلفيات الهندسية، والتأثيرات المؤسسية، والخطوات الإجرائية اللازمة للشركات والمطورين لمواكبة متطلبات الربع الأخير من عام 2026.
1. تقرير OX Security الاستقصائي: تدقيق 15,465 خادم بروتوكول MCP يكشف فجوة حوكمية ومخاطر استضافة أجنبية
أزاحت شركة أمن سلاسل إمداد البرمجيات العالمية OX Security الستار عن دراسة ميدانية موسعة كشفت عن ثغرات هيكلية مقلقة في البنية التحتية لـ بروتوكول سياق النموذج (Model Context Protocol أو MCP). هذا المعيار المفتوح، الذي أطلقته شركة Anthropic في أواخر عام 2024 ليكون بمثابة المنفذ القياسي الشامل لربط النماذج اللغوية بالأدوات المحلية وقواعد البيانات السحابية ومستودعات الأكواد، شهد انتشاراً قياسياً بين المطورين، غير أن التوسع المتسارع جاء على حساب ضوابط الأمان المؤسسي وسيادة البيانات.
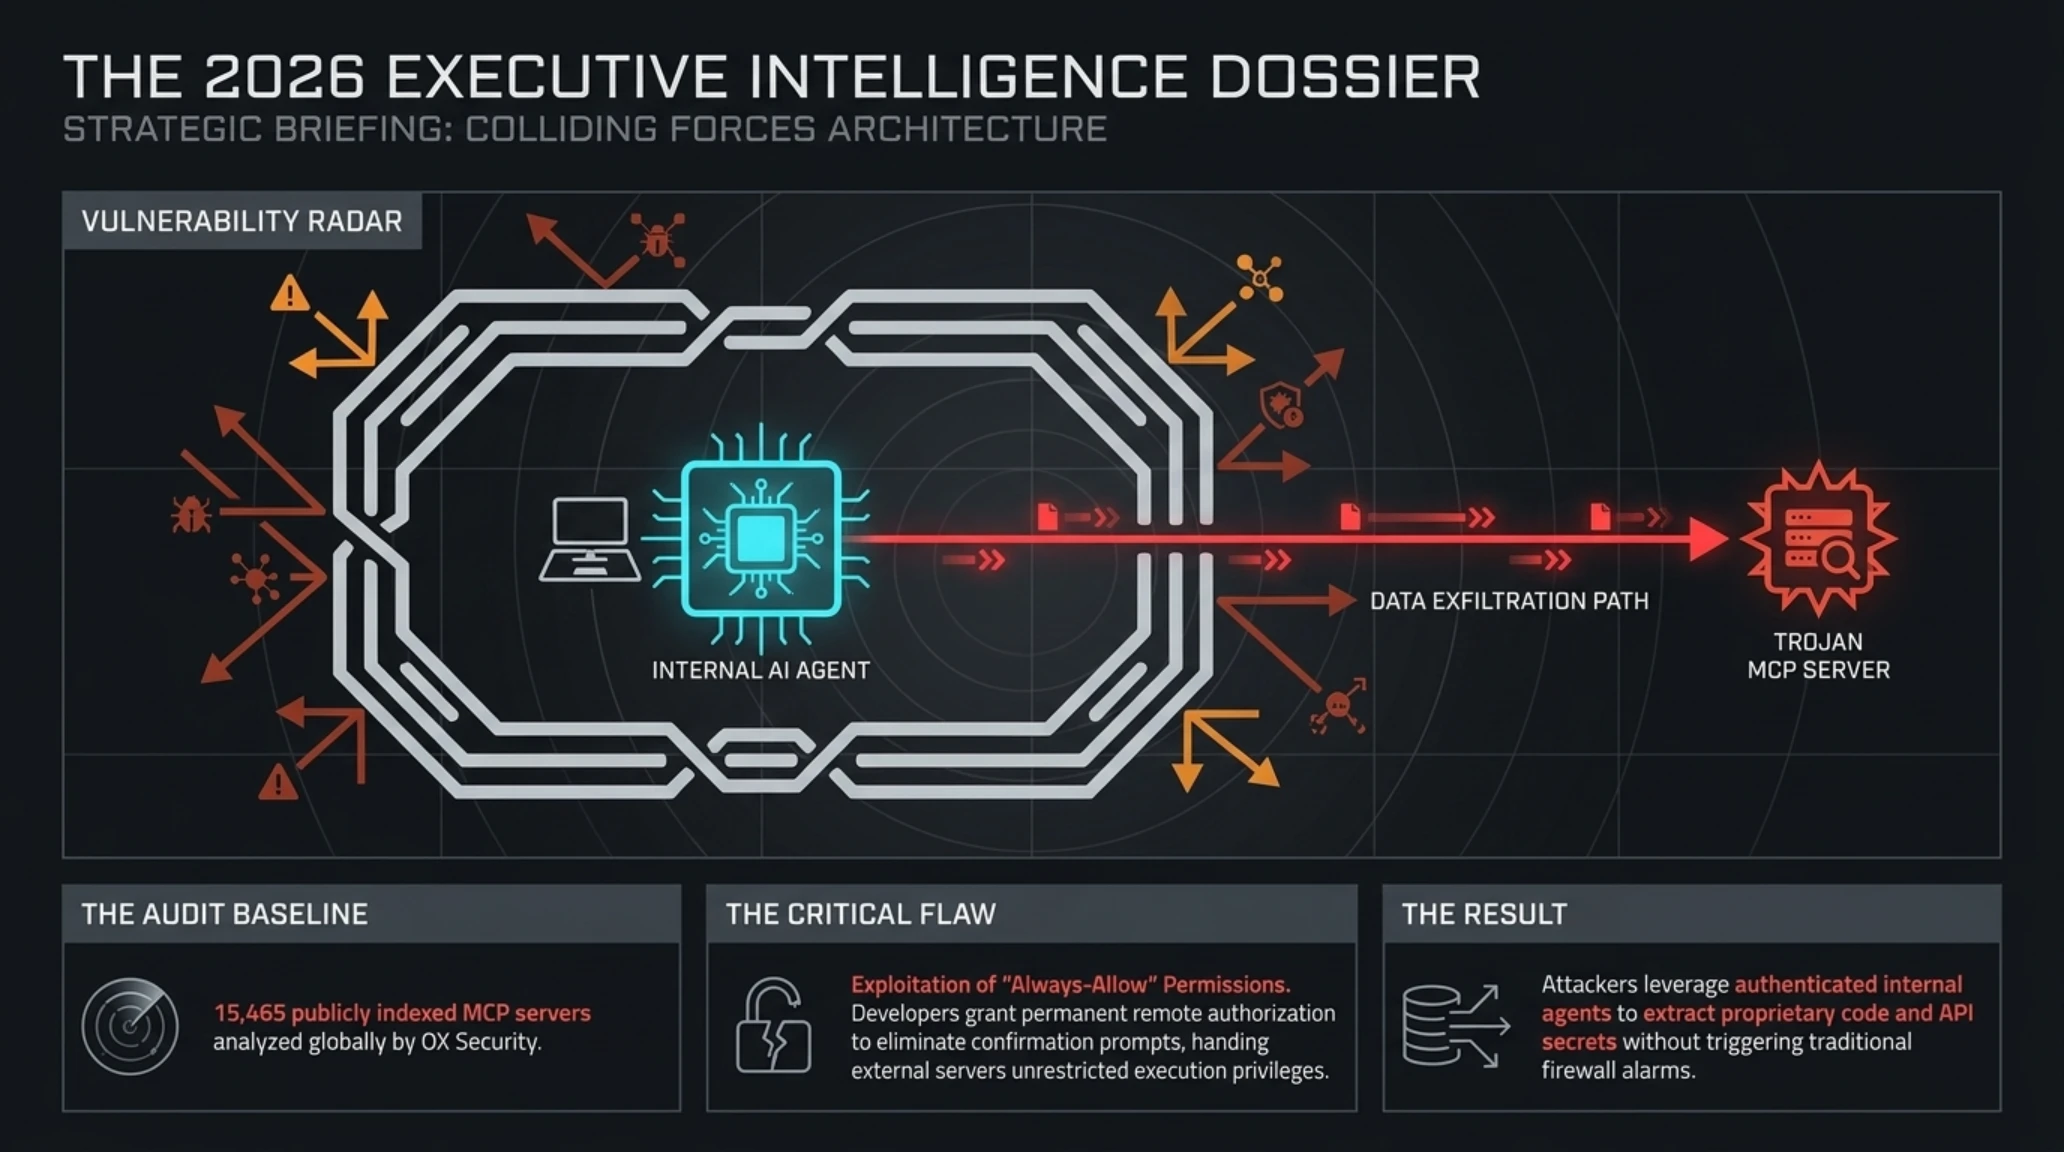
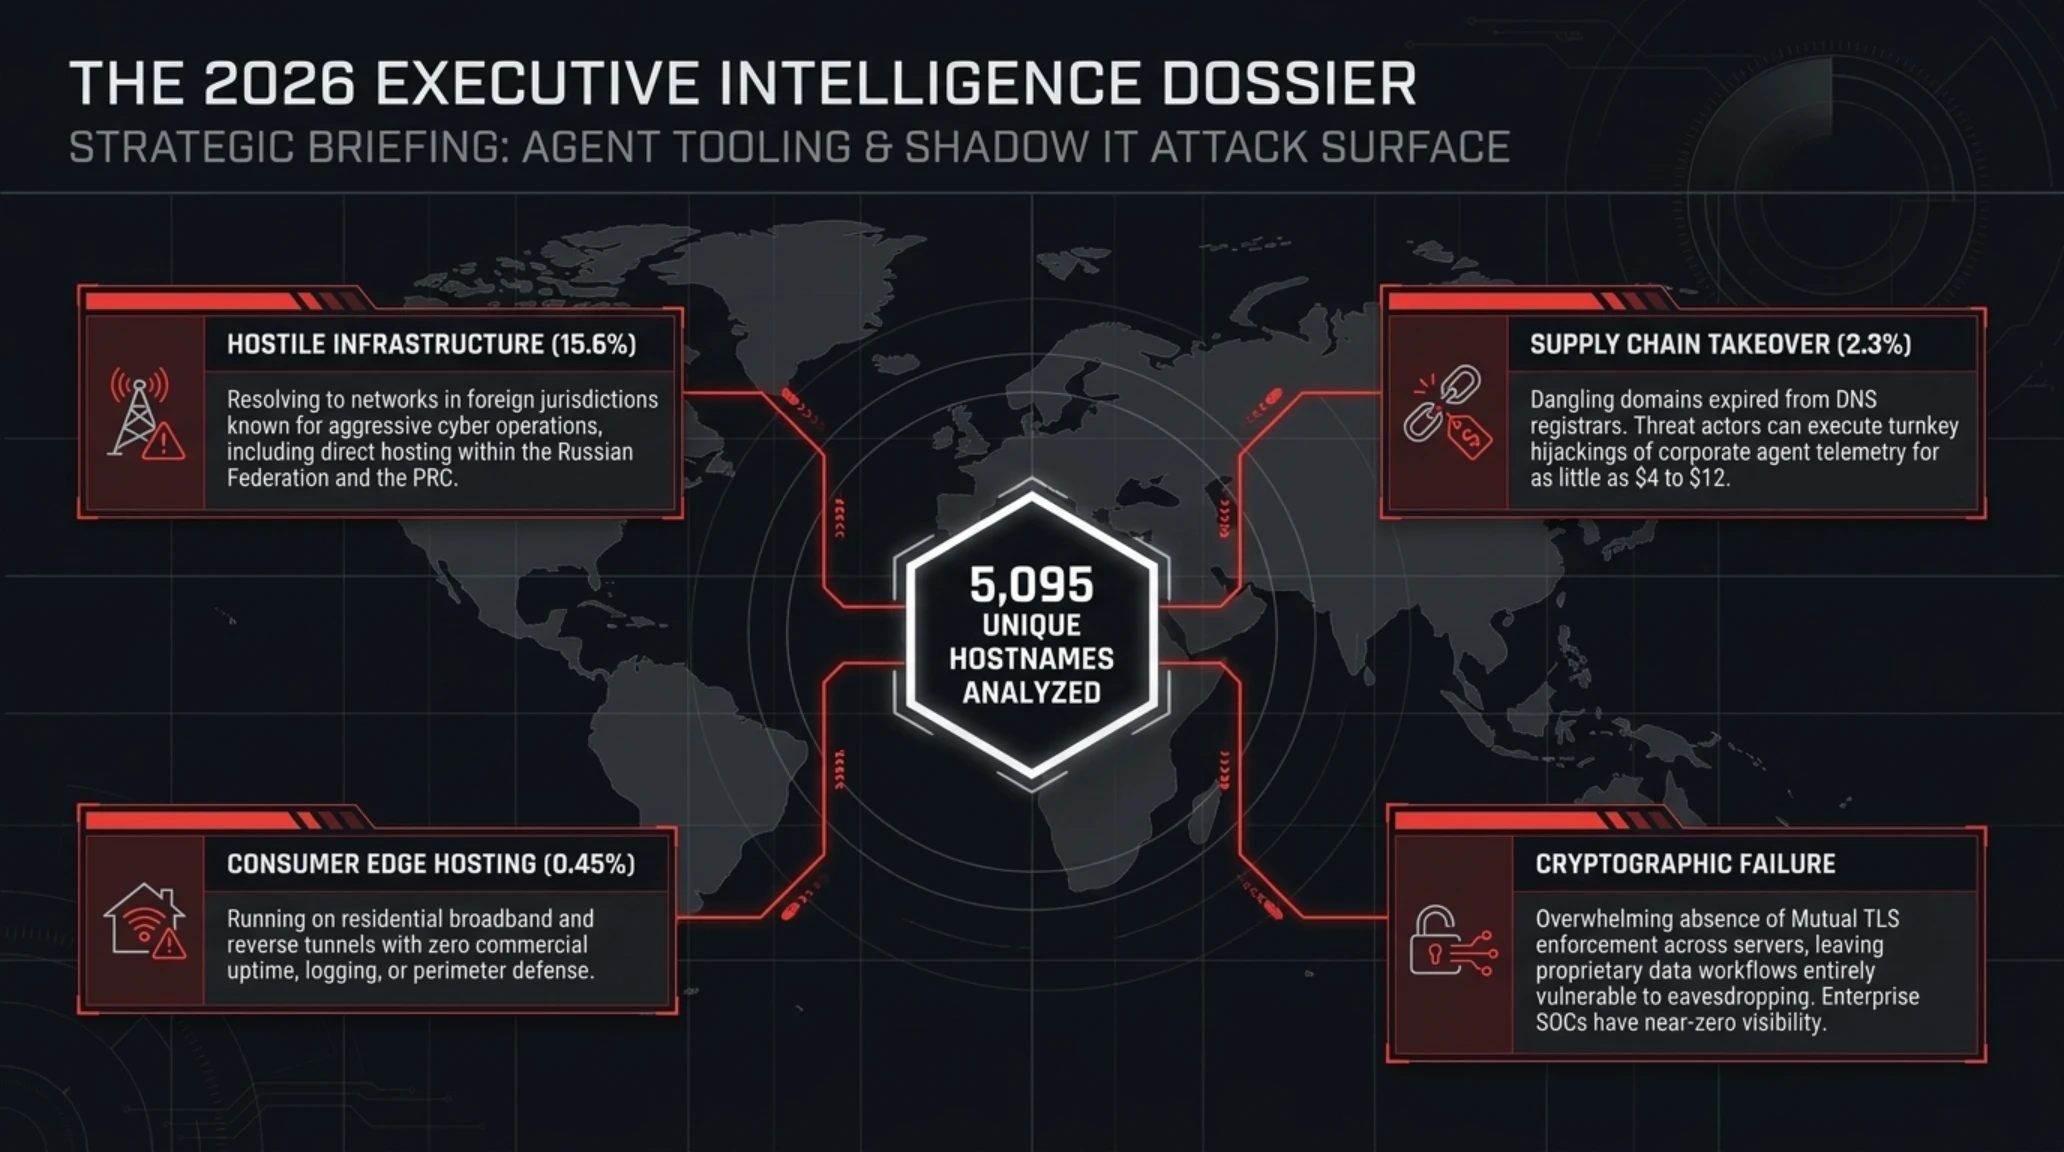
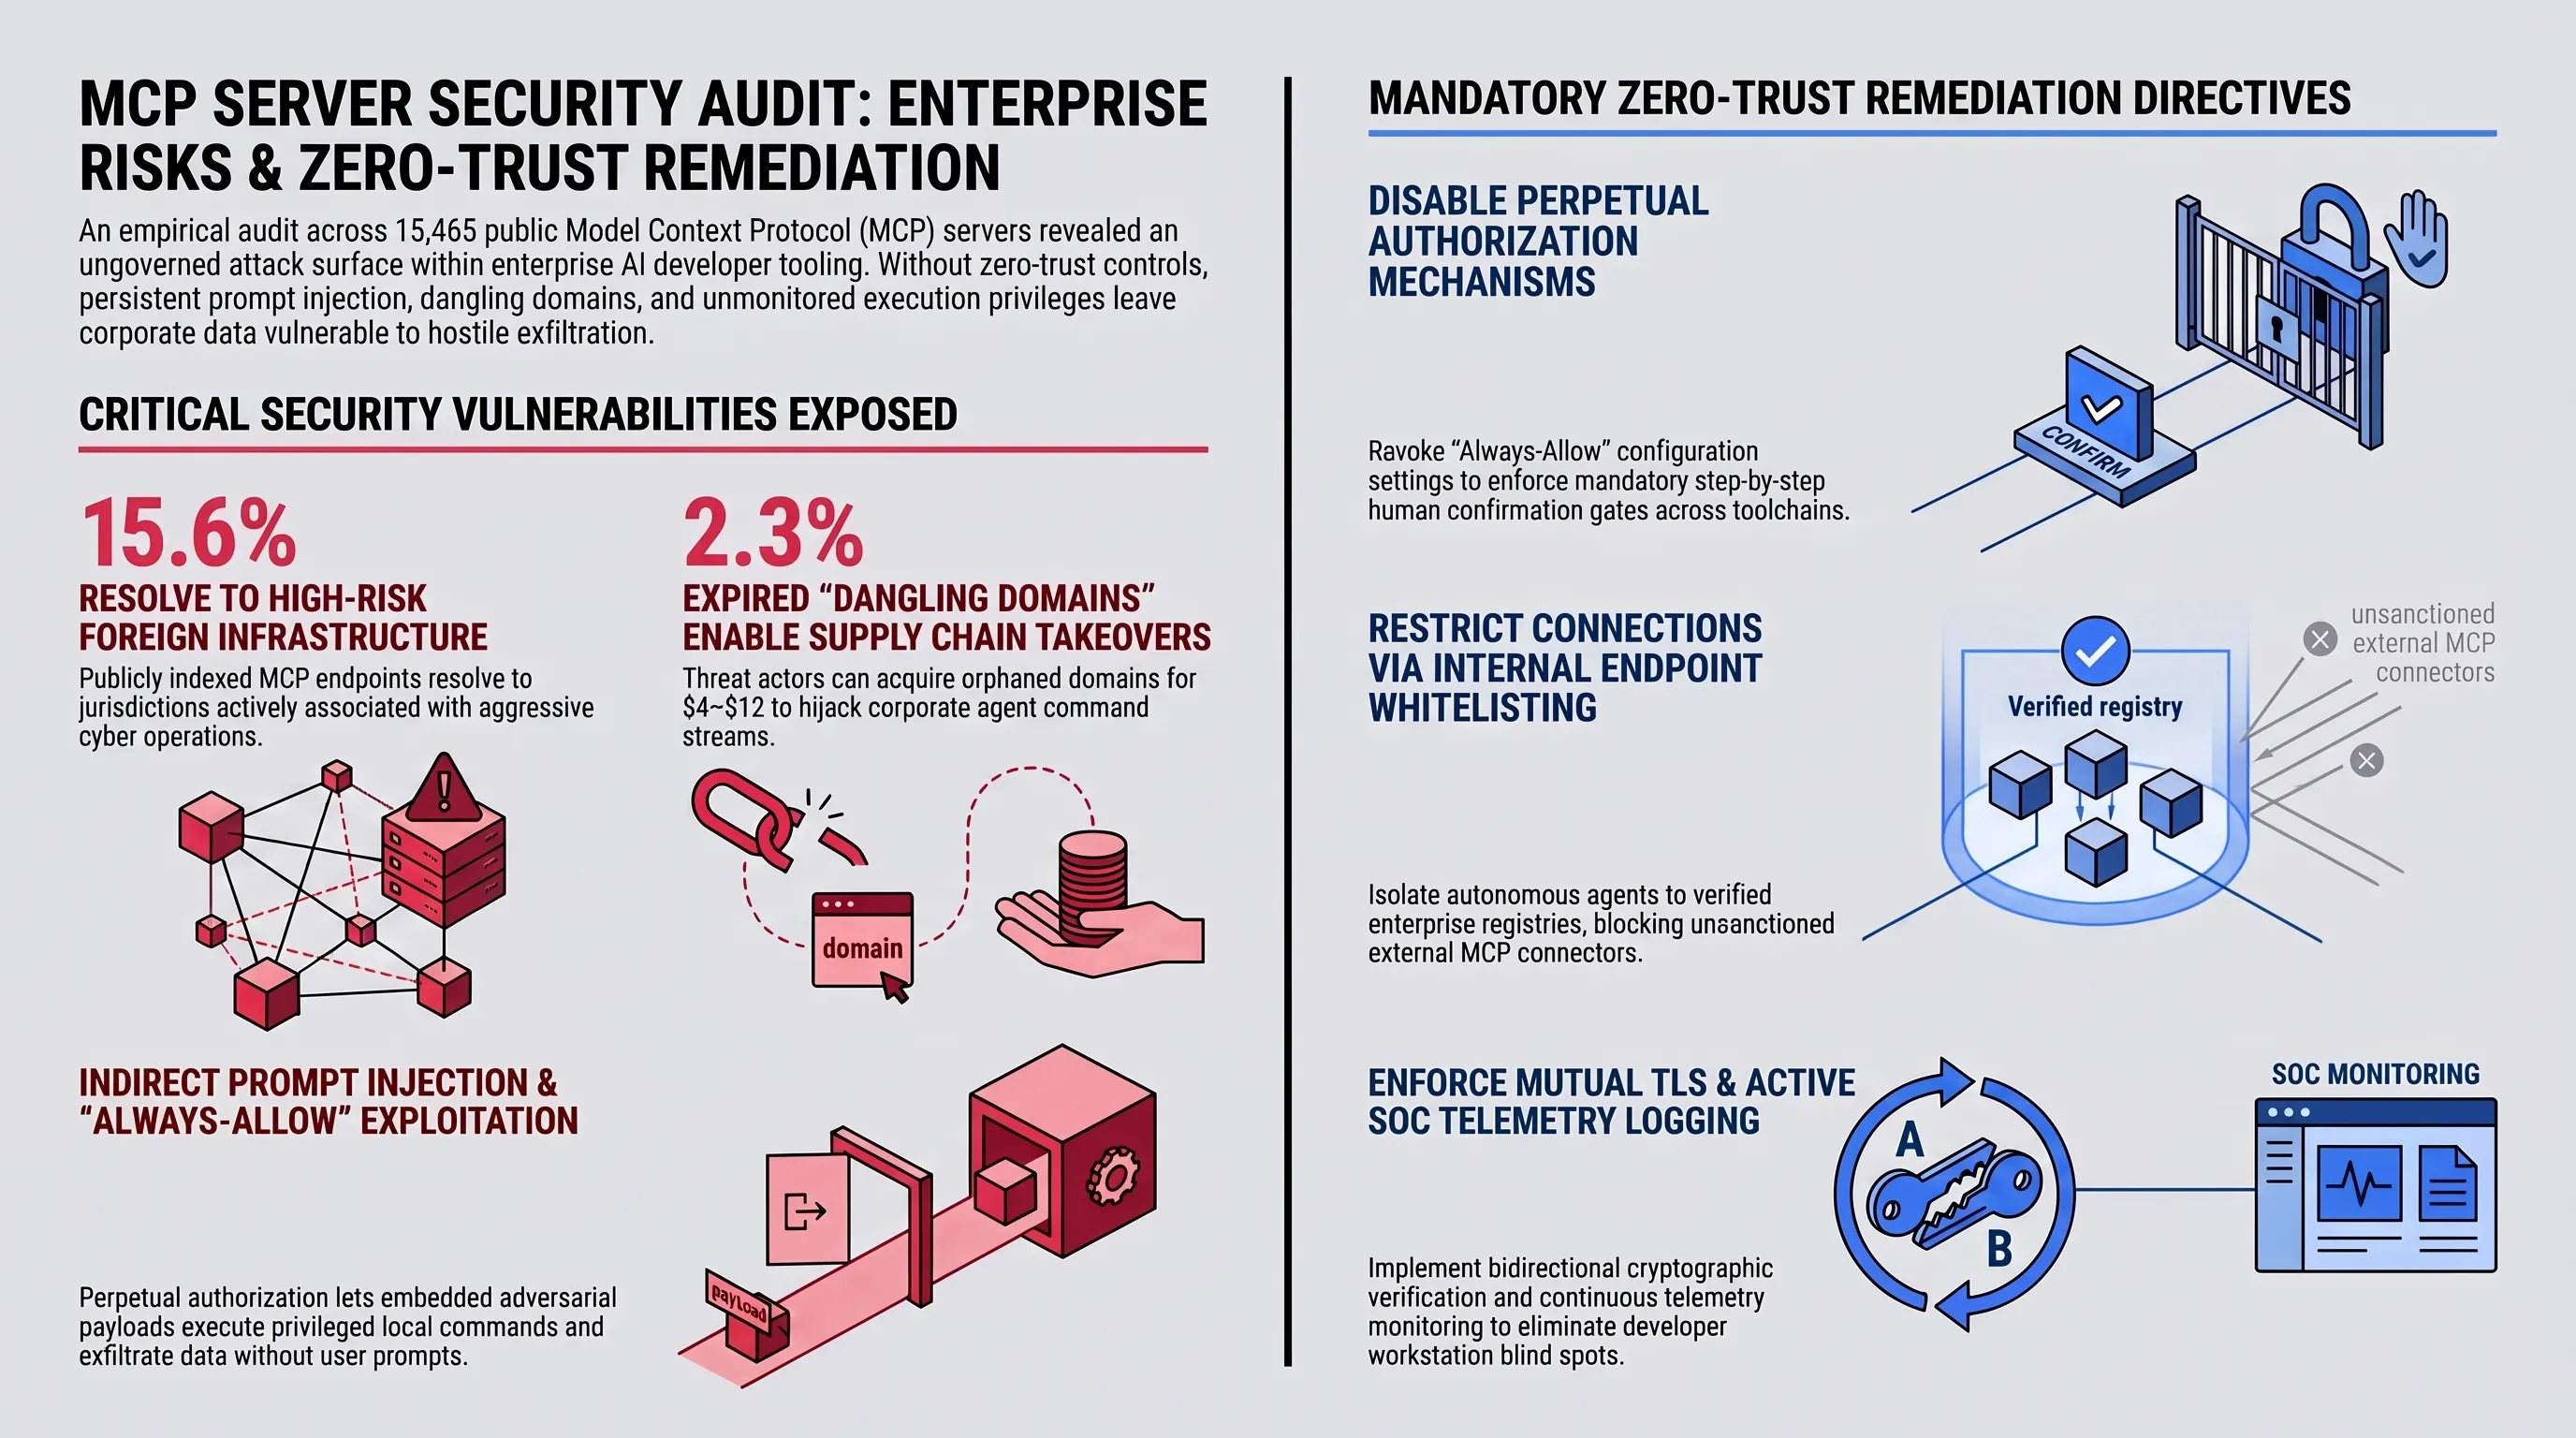
أظهرت التحليلات الفنية لفريق الباحثين بعد فحص 15,465 خادماً عاماً مفهرساً يتبع البروتوكول، وفرز 5,095 اسم نطاق فريد، أن المنظومة تعاني من غياب تام لآليات التحقق والمصادقة المتبادلة. ولعل النتيجة الأكثر إثارة للقلق تكمن في أن 15.6% من هذه الخوادم المتاحة للعموم تستقر على بنى تحتية رقمية تقع في ولايات قضائية ذات سجلات نشطة في الهجمات السيبرانية والرقابة الحكومية، وفي مقدمتها روسيا والصين، مما يعرض بيانات الشركات لانتهاك صارخ لمبادئ توطين البيانات. وعلاوة على ذلك، تبين أن 2.3% من النطاقات المسجلة قد انتهت صلاحيتها بالفعل، مما يمنح قراصنة الإنترنت فرصة شرائها بمبالغ زهيدة تتراوح بين 4 إلى 12 دولاراً، ومن ثم السيطرة على حركة مرور الأوامر البرمجية وتنفيذ هجمات تسميم البيانات على وكلاء الذكاء الاصطناعي للمؤسسات.
وسلط التقرير الضوء على مجموعة من نقاط الضعف المعمارية التي تهدد بيئات التطوير المتقدمة في كبرى المؤسسات:
- إساءة استغلال أذونات السماح الدائم (Always-Allow): يميل المطورون إلى تفعيل خيار الصلاحية الدائمة لتفادي الإشعارات المتكررة، مما يمكن الخادم الخارجي من استدعاء وظائف حساسة وتشغيل أوامر طرفية دون علم المستخدم.
- هجمات حقن التعليمات غير المباشرة (Indirect Prompt Injection): استغلال قدرة الخادم المخترق على تمرير أوامر خبيثة مدمجة داخل النصوص المسترجعة لتوجيه النموذج نحو سرقة وتصدير الملفات المحلية السرية.
- غياب التشفير المتبادل (Mutual TLS): اعتماد شريحة واسعة من الخوادم على اتصالات غير مشفرة أو بروتوكولات تفتقر للتحقق من هوية الطرفين، مما يسهل عمليات التنصت واعتراض الجلسات.
- الاستضافة على شبكات المستهلكين المنزلية: كشف الفحص أن نحو نصف بالمئة من الخوادم تعتمد على اتصالات منزلية وأنفاق توجيه غير مستقرة تفتقر لأبسط معايير المراقبة وجدران الحماية المؤسسية.
- انعدام سجلات التدقيق والمراقبة الأمنية: عجز مراكز العمليات الأمنية (SOC) عن رصد التفاعلات البرمجية التي يجريها الوكلاء مع الخوادم الخارجية، مما يخلق منطقة عمياء في شبكة المنشأة.
تؤكد هذه المؤشرات أن التسرع في دمج أدوات الذكاء الاصطناعي المفتوحة داخل بيئات التطوير الداخلية قد فتح منافذ خلفية تتجاوز سنوات من الاستثمار في تحصين البوابات السحابية وإدارة الهويات المؤسسية.
ويرى خبراء أمن المعلومات أن التعامل مع خوادم الأدوات الذكية بوصفها مكونات داخلية موثوقة ينطوي على مخاطرة بالغة تهدد الأسرار التجارية والملكية الفكرية للمؤسسات التقنية الكبرى.
دليل المصطلحات | بروتوكول سياق النموذج (MCP) وصلاحيات السماح الدائم
يواجه مسؤولو أمن المعلومات (CISOs) في الوقت الراهن متطلباً تشغيلياً حاسماً؛ فالنماذج اللغوية العاملة في بيئات الإنتاج تمتلك صلاحيات واسعة تفوق مستخدمي البرمجيات التقليديين. وحين يتصل الوكيل بخادم غير خاضع للمراقبة، لا يحتاج المهاجم لاختراق جدران الحماية الخارجية، بل يستغل الوكيل نفسه كوسيط معتمد لتسريب الكود المصدري والمفاتيح الحساسة. وبناءً على ذلك، أوصت شركة OX Security بضرورة إخضاع جميع أدوات MCP لمعايير فحص موردي البرمجيات، وتطبيق سياسات القوائم البيضاء، وتعطيل الصلاحيات الدائمة داخل مسارات العمل البرمجي فوراً.
هذا التحقيق يمثل جرس إنذار ضروري يعيد الانضباط المؤسسي لمجتمع الذكاء الاصطناعي، ويؤكد أن كفاءة الإنتاجية لا يمكن أن تنفصل عن صرامة الأطر الدفاعية لبيئات الحوسبة السحابية.
لماذا يمثل هذا الحدث بعداً استراتيجياً؟
وتعمل اتحادات سلامة الذكاء الاصطناعي على صياغة أول مسودة توجيهية لشهادات الاعتماد لخوادم الأدوات البرمجية، تمهيداً لإلزام المطورين بمعايير صارمة تحد من هذه الفوضى الرقمية.
ويشير خبراء الحوكمة السيبرانية في منطقة الشرق الأوسط وشمال أفريقيا إلى أن الشركات الناشئة والمؤسسات التقنية التي تعتمد على نماذج الذكاء الاصطناعي لتسريع عملياتها البرمجية بحاجة ماسة لإنشاء مستودعات داخلية معزولة لخوادم MCP، بحيث يتم تدقيق كل أداة برمجية قبل دمجها في بيئة الإنتاج الفعلي. هذا النهج الحمائي الاستباقي يمنع تسريب البيانات المالية وقواعد بيانات العملاء إلى خوادم أجنبية قد تخضع لقوانين رقابة تتعارض مع معايير حماية البيانات والخصوصية المعتمدة محلياً ودولياً.
2. وصول رسمي لـ Claude داخل Google Workspace؛ شريط جانبي مدمج في Docs و Sheets و Slides
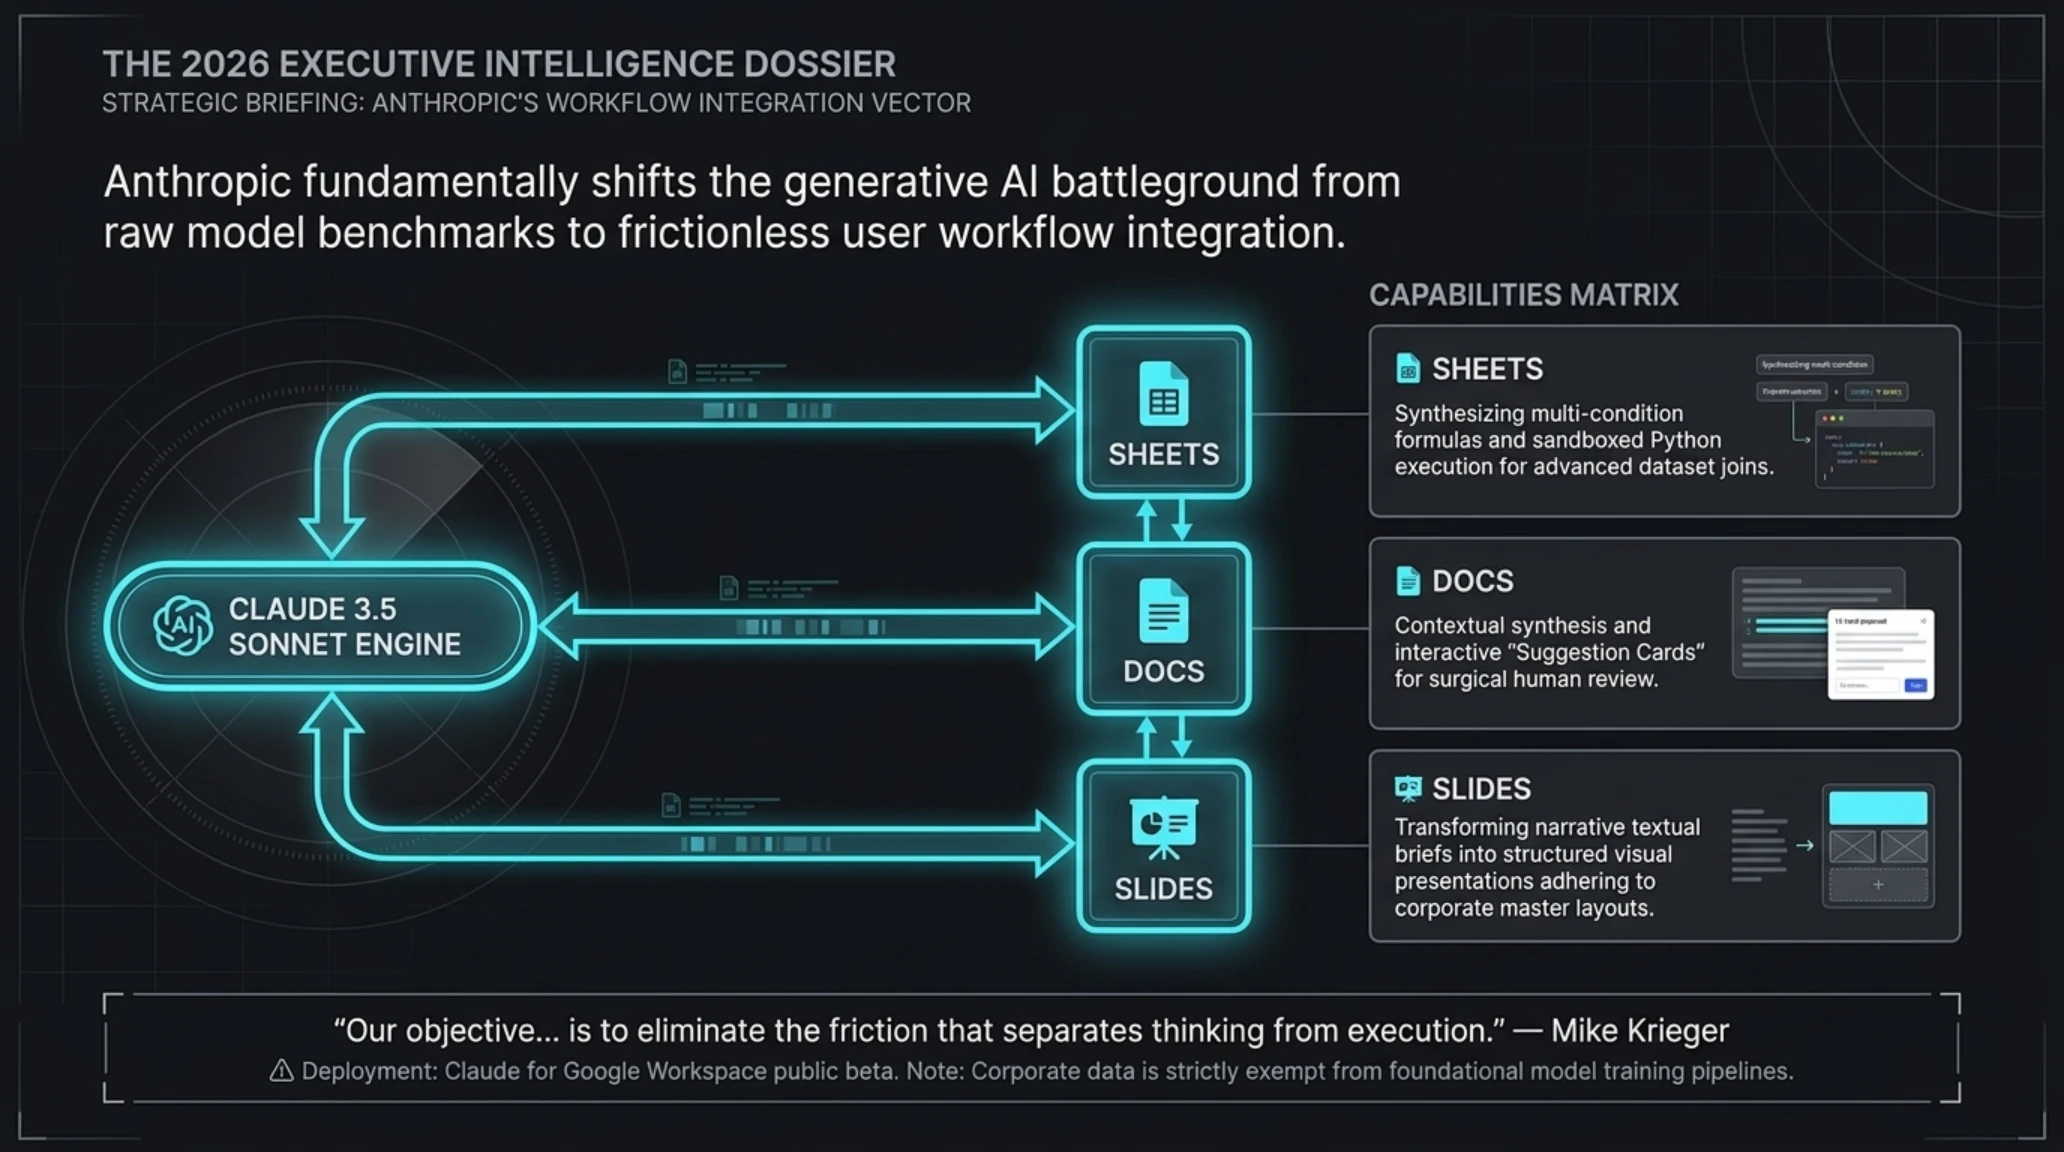
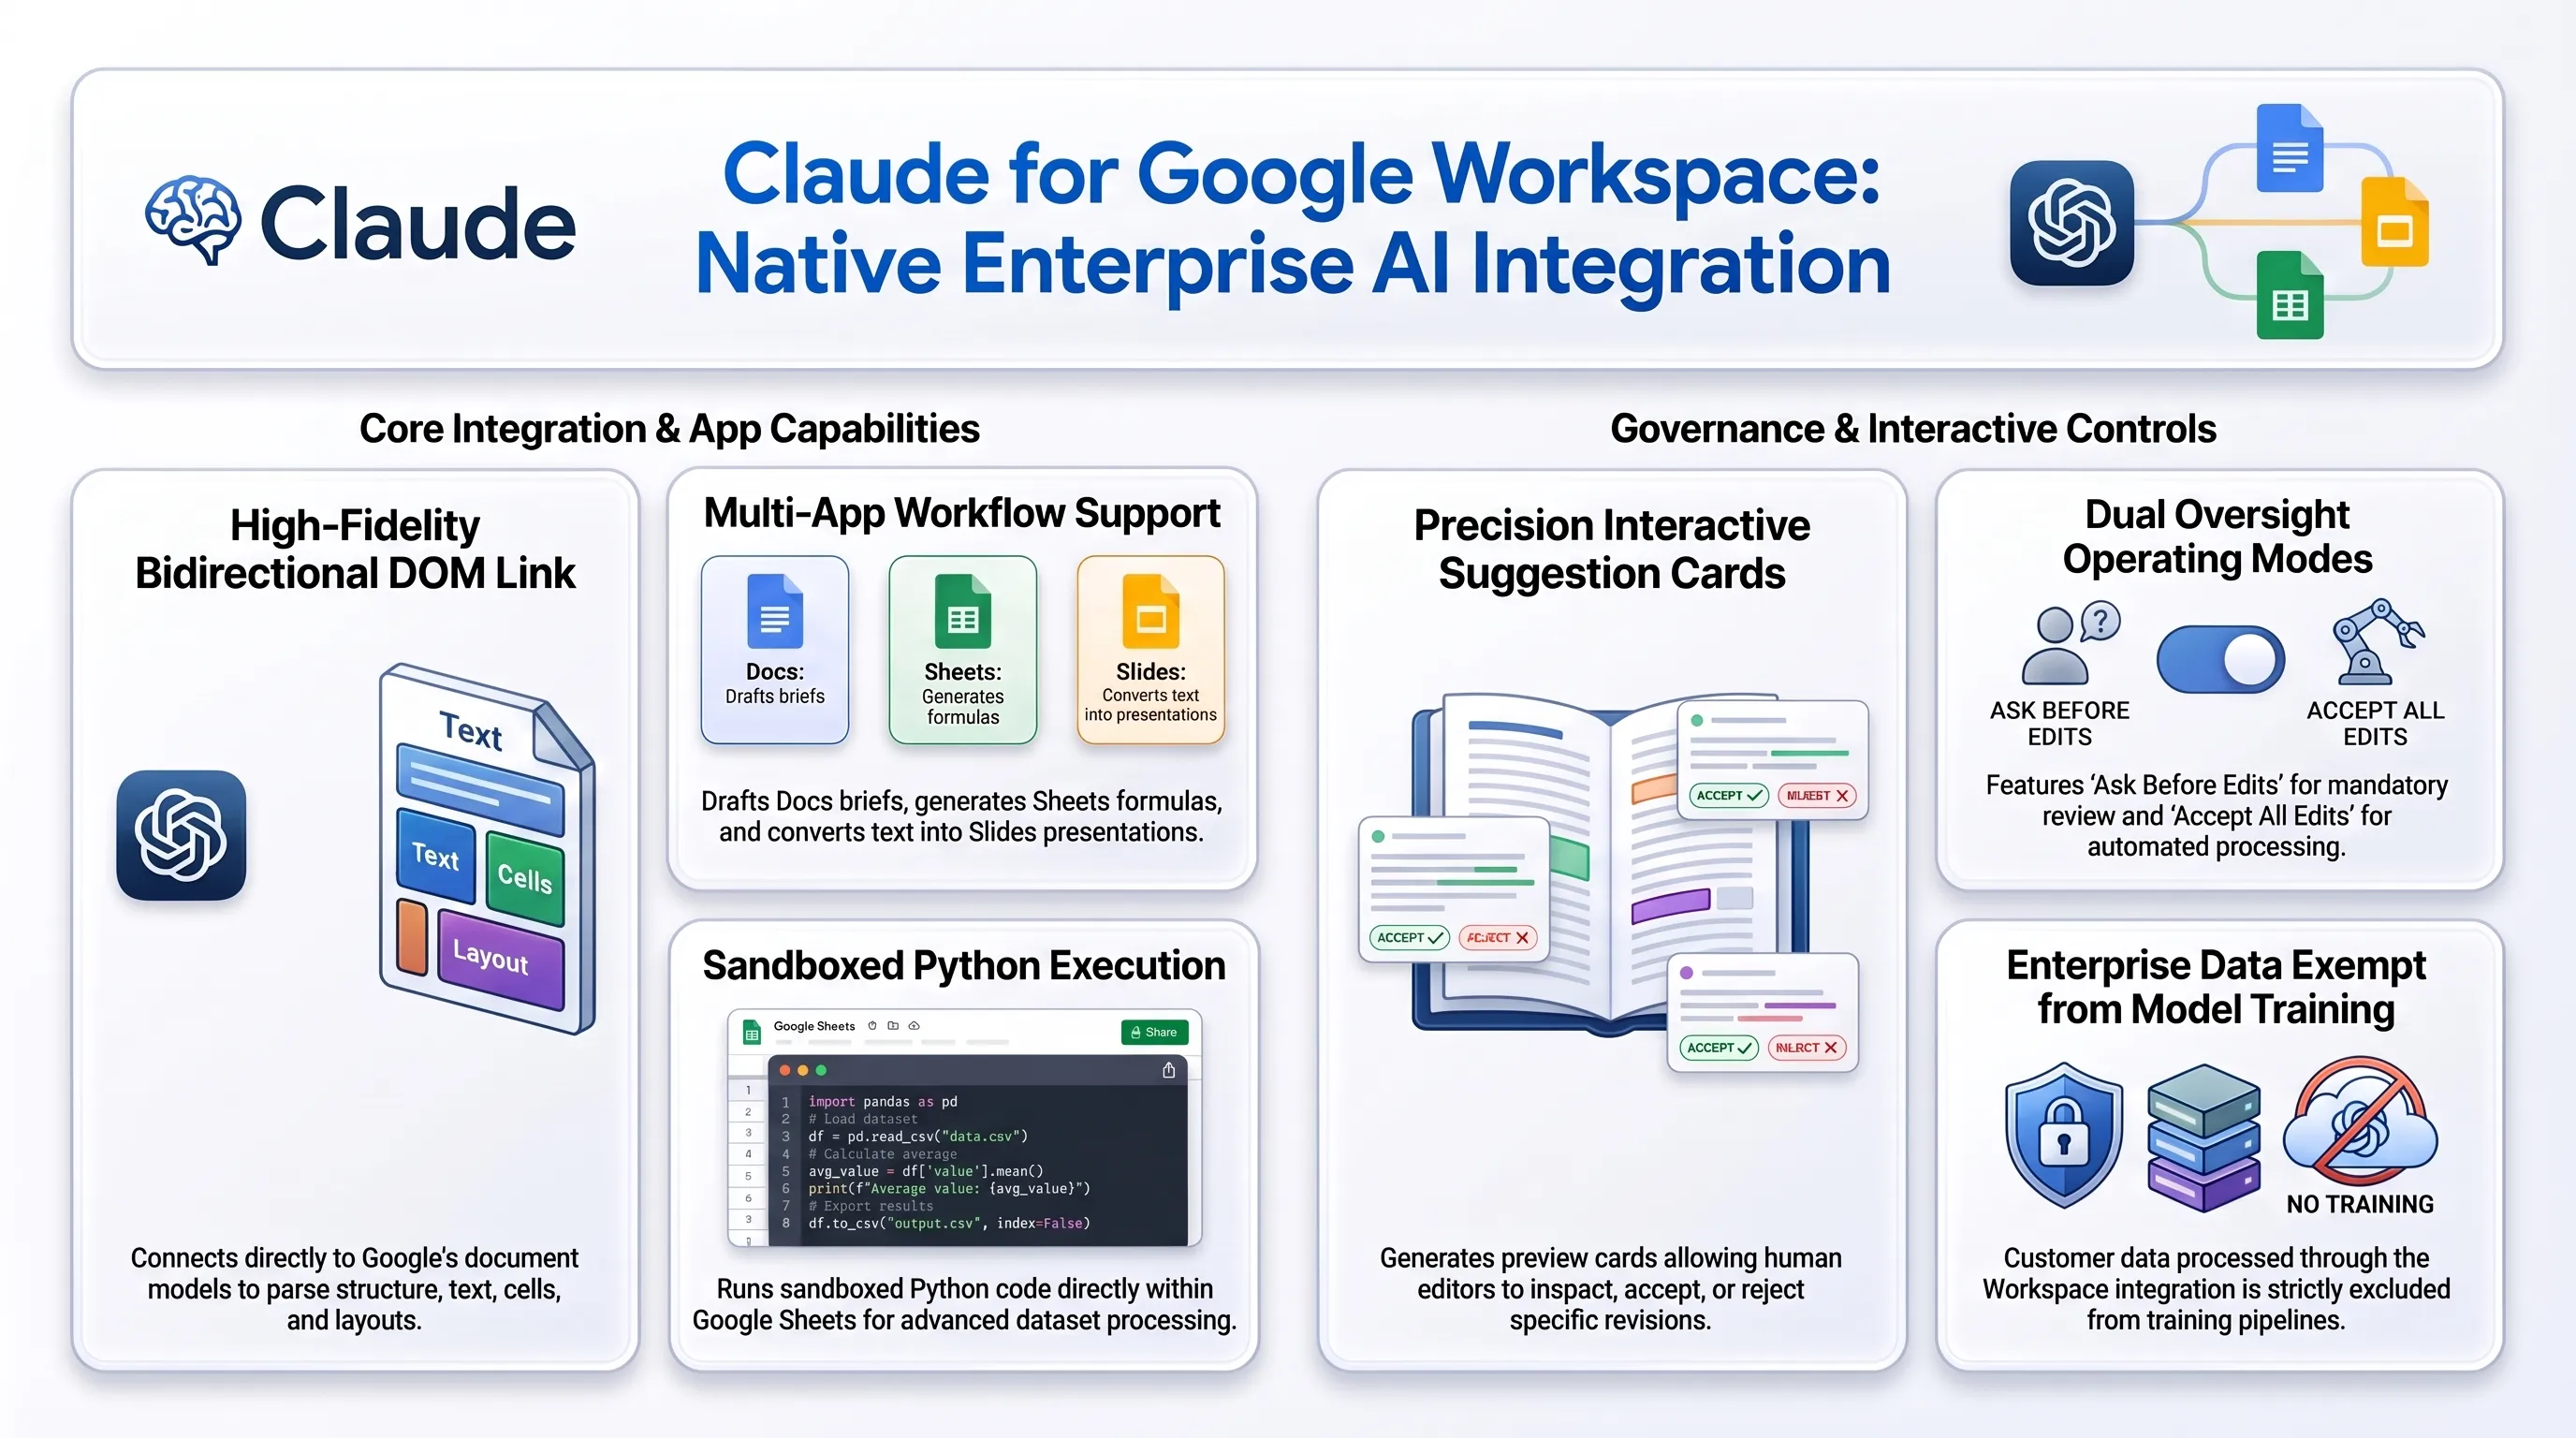
في خطوة استراتيجية تعزز حضورها في قطاع برمجيات الأعمال للمؤسسات، أعلنت شركة Anthropic إطلاق المرحلة التجريبية العامة لإضافة Claude for Google Workspace. يتيح هذا التكامل العميق لعملاء الخطط الاحترافية والمؤسسية (Pro و Team و Enterprise) استدعاء قدرات نموذج كلود الفكرية والتحليلية مباشرة داخل محررات المستندات Google Docs وجداول البيانات Google Sheets والعروض التقديمية Google Slides، دون الحاجة للتنقل المضني بين علامات تبويب المتصفح أو تكرار عمليات النسخ واللصق المرهقة.
تتفوق هذه الإضافة الرسمية على الملحقات غير المعتمدة بفضل اندماجها السلس كشريط جانبي متفاعل يستشعر سياق العمل بدقة متناهية. يتعرف المساعد الذكي تلقائياً على النصوص المحددة، وخلايا الجداول الحسابية، وتخطيطات الشرائح، لتقديم اقتراحات فورية عبر بطاقات تفاعلية (Suggestion Cards) تمكن المستخدم من قبول التعديل أو رفضه بضغطة زر واحدة. وفي بيئة جداول البيانات، يقدم كلود دعماً استثنائياً لصياغة الدوال الرياضية المعقدة، وبناء الجداول المحورية، وتنفيذ كود بايثون لمعالجة وتوفيق مجموعات البيانات المتباينة بكفاءة متناهية.
وتتوزع الإمكانات المتطورة للإضافة حسب بيئة العمل لترقية الأداء التشغيلي وفق المحاور التالية:
- صياغة النصوص في Google Docs: إعادة هيكلة الوثائق المطولة، وضبط النبرة الاحترافية لتوافق المعايير المؤسسية، واستخلاص بنود العقود القانونية مع الحفاظ على الدقة المصطلحية.
- تحليل البيانات في Google Sheets: كتابة الصيغ الحسابية المتقدمة، وتشخيص الأخطاء المنطقية في الجداول، وتشغيل برمجيات بايثون المدمجة لتحليل الاتجاهات الإحصائية.
- هندسة العروض في Google Slides: تحويل مذكرات المشاريع النصية إلى شرائح بصرية متناسقة بالاعتماد على القوالب المؤسسية المعتمدة وتصحيح التداخلات البصرية.
- أنماط التحكم والرقابة الإجرائية: التبديل المرن بين نمط التحقق البشري قبل تطبيق التغييرات ونمط التنفيذ المباشر لتسريع وتيرة الإنجاز بحسب حساسية المهمة.
- الربط التفاعلي المباشر: إمكانية فتح المستندات والرجوع إليها مباشرة من واجهة ويب كلود وتعديل المحتوى عبر محادثة نصية مستمرة وسلسة.
تسهم هذه الأدوات في تقليص الزمن اللازم لإعداد التقارير المالية والوثائق الاستراتيجية من ساعات طويلة إلى دقائق معدودة، مع تعزيز تناسق المخرجات وجودتها عبر فرق العمل المختلفة.
ويشير خبراء الإنتاجية المؤسسية إلى أن جلب الذكاء الاصطناعي مباشرة إلى واجهة المستند يزيل الحواجز النفسية أمام المستخدمين التقليديين، ويدمج الأتمتة الذكية في صلب الروتين اليومي دون تعقيد.
وفيما يخص أمان المعلومات، أكدت شركة Anthropic التزامها الصارم بعدم استخدام وثائق وبيانات العملاء المعالجة عبر الإضافة في تدريب نماذجها الأساسية. كما منحت مديري تقنية المعلومات في المؤسسات صلاحيات كاملة من خلال لوحة تحكم Google Workspace لإدارة تراخيص الفرق وضبط أذونات الوصول. هذه المعايير الدفاعية الصارمة ترسخ مكانة كلود كشريك موثوق لأتمتة الأعمال في كبرى الشركات العالمية مع انطلاق الربع الأخير من عام 2026.
وفي ظل هذا التوسع الاستراتيجي، يتوقع محللو قطاع تقنية المعلومات أن يؤدي دخول كلود إلى Google Workspace إلى إشعال منافسة حادة مع مايكروسوفت وكوبايلوت، مما يدفع كلا الطرفين لتقديم مزايا أمان وتخصيص أكثر عمقاً تلبي المتطلبات الصارمة للمؤسسات المالية والحكومية. ومع استمرار التحسينات المستندة إلى ملاحظات المشتركين، ستصبح هذه الأدوات المدمجة ركيزة أساسية لا غنى عنها في صياغة العقود التجارية، وتدقيق المستندات التنظيمية، وإعداد تحليلات السوق المعقدة في زمن قياسي.
3. تحول جيميل إلى عصر الوكلاء الإجرائيين؛ تفكيك نظام أتمتة مهام صندوق الوارد عبر Gemini في أندرويد
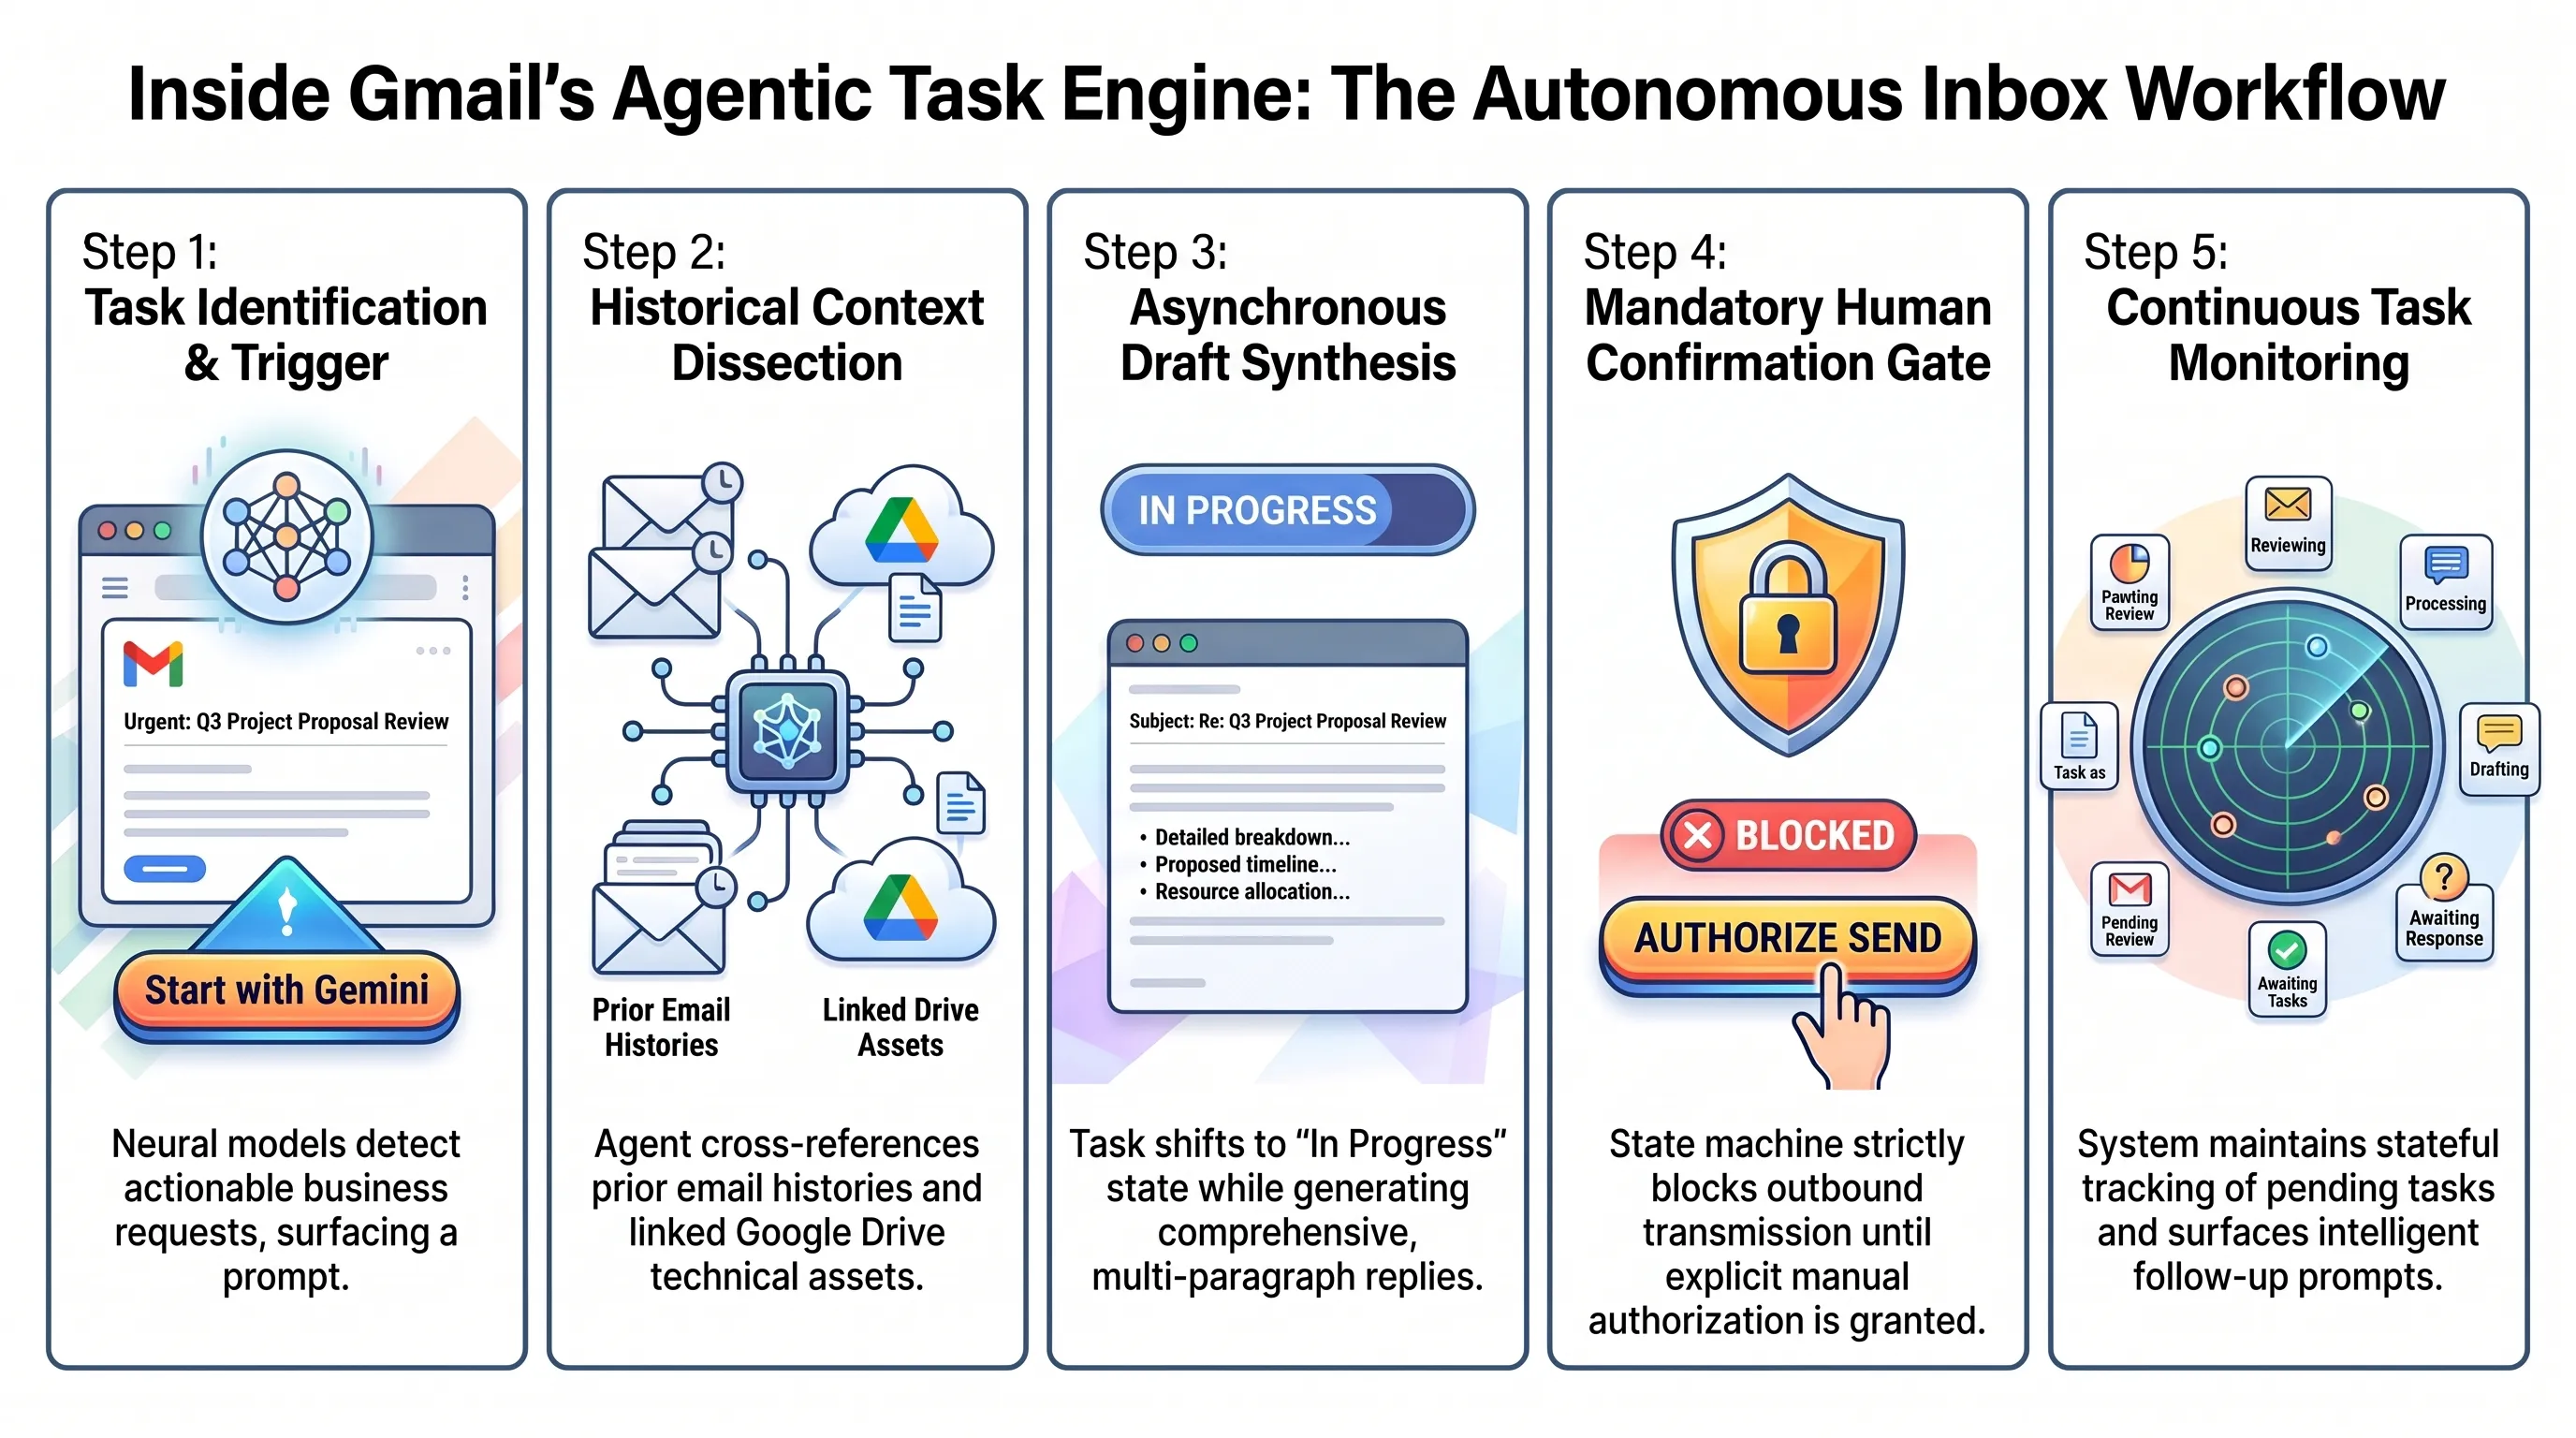
كشف خبراء المنصة التقنية المتخصصة Android Authority، عبر فحص استقصائي وهندسة عكسية دقيقة لأحدث حزم تطبيقات بريد جيميل لنظام أندرويد (الإصدار v2026.09.28)، عن أدلة قاطعة تؤكد اقتراب إطلاق ميزة المهام الإجرائية عبر جميناي (Agentic Tasks with Gemini). تمثل هذه الترقية تحولاً جوهرياً يعيد تشكيل مفهوم إدارة البريد الإلكتروني من مجرد صندوق لعرض الرسائل إلى منصة تشغيلية ذاتية الإدارة تتولى تنظيم المهام ومتابعة الأعمال اليومية بكفاءة عالية.
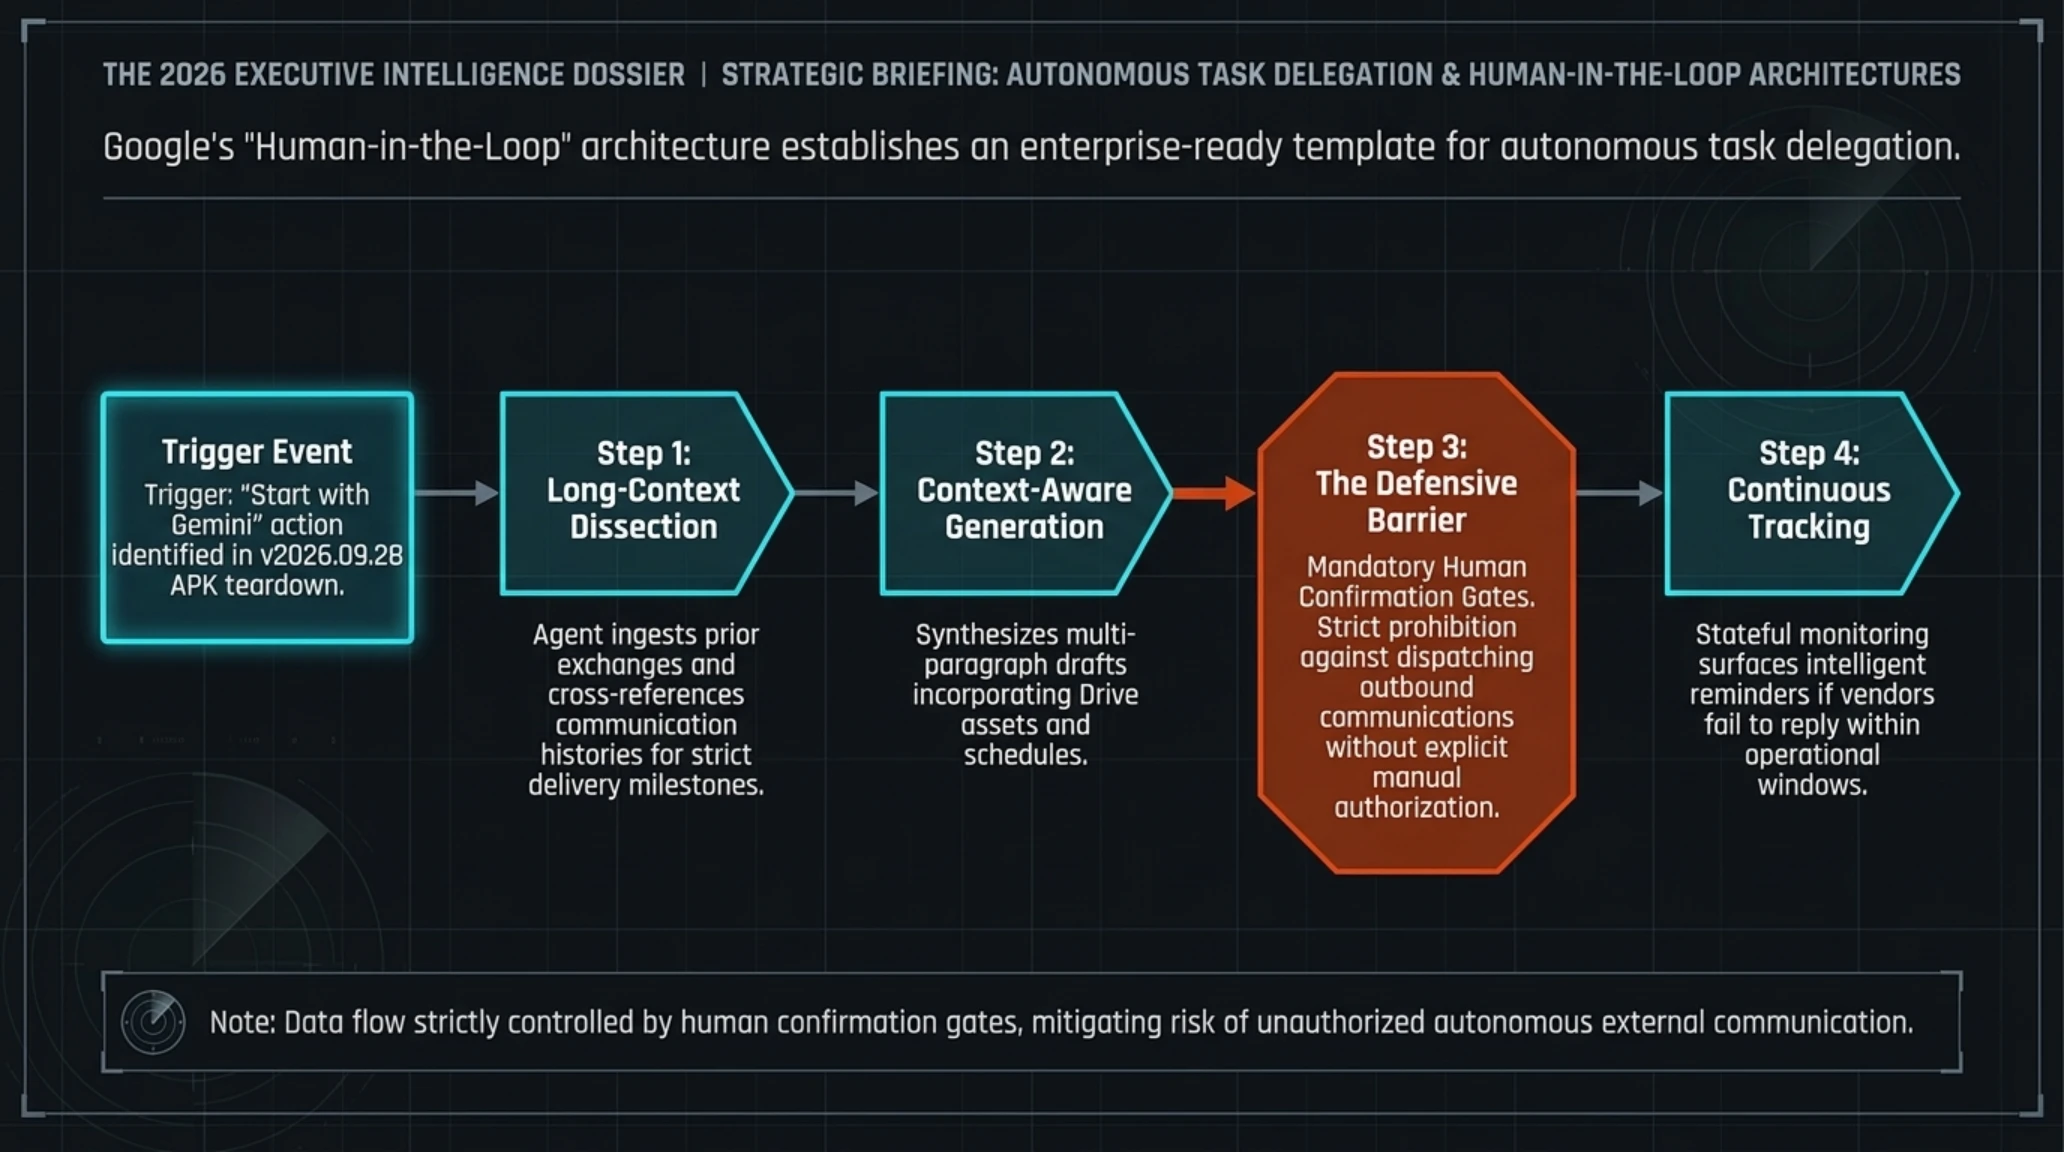
وعلى النقيض من أدوات الذكاء الاصطناعي الحالية في جيميل، والتي تقتصر على تلخيص الرسائل الطويلة أو تقديم ردود نصية مقترحة (Smart Reply)، فإن الهيكلية الإجرائية الجديدة تخطو خطوات واسعة للأمام. فعندما ترصد خوارزميات صندوق الوارد الذكي (AI Inbox) رسالة تحتوي على مهمة عمل محددة مثل إعداد تقرير مالي، أو تنسيق موعد اجتماع مع شريك تجاري، أو متابعة استفسار فني معقد يظهر زر بارز بعنوان «Start with Gemini» أعلى الرسالة. وبمجرد النقر عليه، ينتقل الوكيل الذكي إلى حالة تنفيذ المهمة في الخلفية مستنداً إلى سياق العمل والمراسلات السابقة.
وتشمل مسارات العمل المؤتمتة التي جرى توثيقها في الكود المصدري للتطبيق جملة من الخصائص المتطورة:
- الاستيعاب المتعدد للمراسلات السابقة: فحص سلسلة الرسائل المرتبطة لاستخلاص جوهر المتطلبات والمواعيد النهائية المحددة بدقة متناهية.
- صياغة المسودات الذكية الواعية بالسياق: إنشاء مسودات ردود متكاملة بالرجوع إلى البيانات والوثائق ذات الصلة المخزنة في حساب غوغل التابع للمستخدم.
- ترسيخ مبدأ الرقابة البشرية (Human-in-the-Loop): تجميد عملية الإرسال الفعلي للمراسلات وإبقاء المهمة معلقة حتى يقوم المستخدم بمراجعة النص والموافقة عليه يدوياً.
- إدارة متتالية المتابعات الزمنية: جدولة تذكيرات آلية للتواصل مجدداً في حال تأخر الطرف الآخر عن الرد خلال الإطار الزمني المتفق عليه.
- فرز الرسائل بحسب الأهمية الإجرائية: تصنيف صندوق البريد لفصل الرسائل التشغيلية الحيوية عن النشرات الدعائية والإشعارات الهامشية.
يبرز هذا التحول إدراك غوغل العميق لحاجة المستخدمين المعاصرين إلى حلول ذكية تتولى العبء الإجرائي المرهق، بدلاً من مجرد إعادة صياغة النصوص اللغوية بشكل تقليدي.
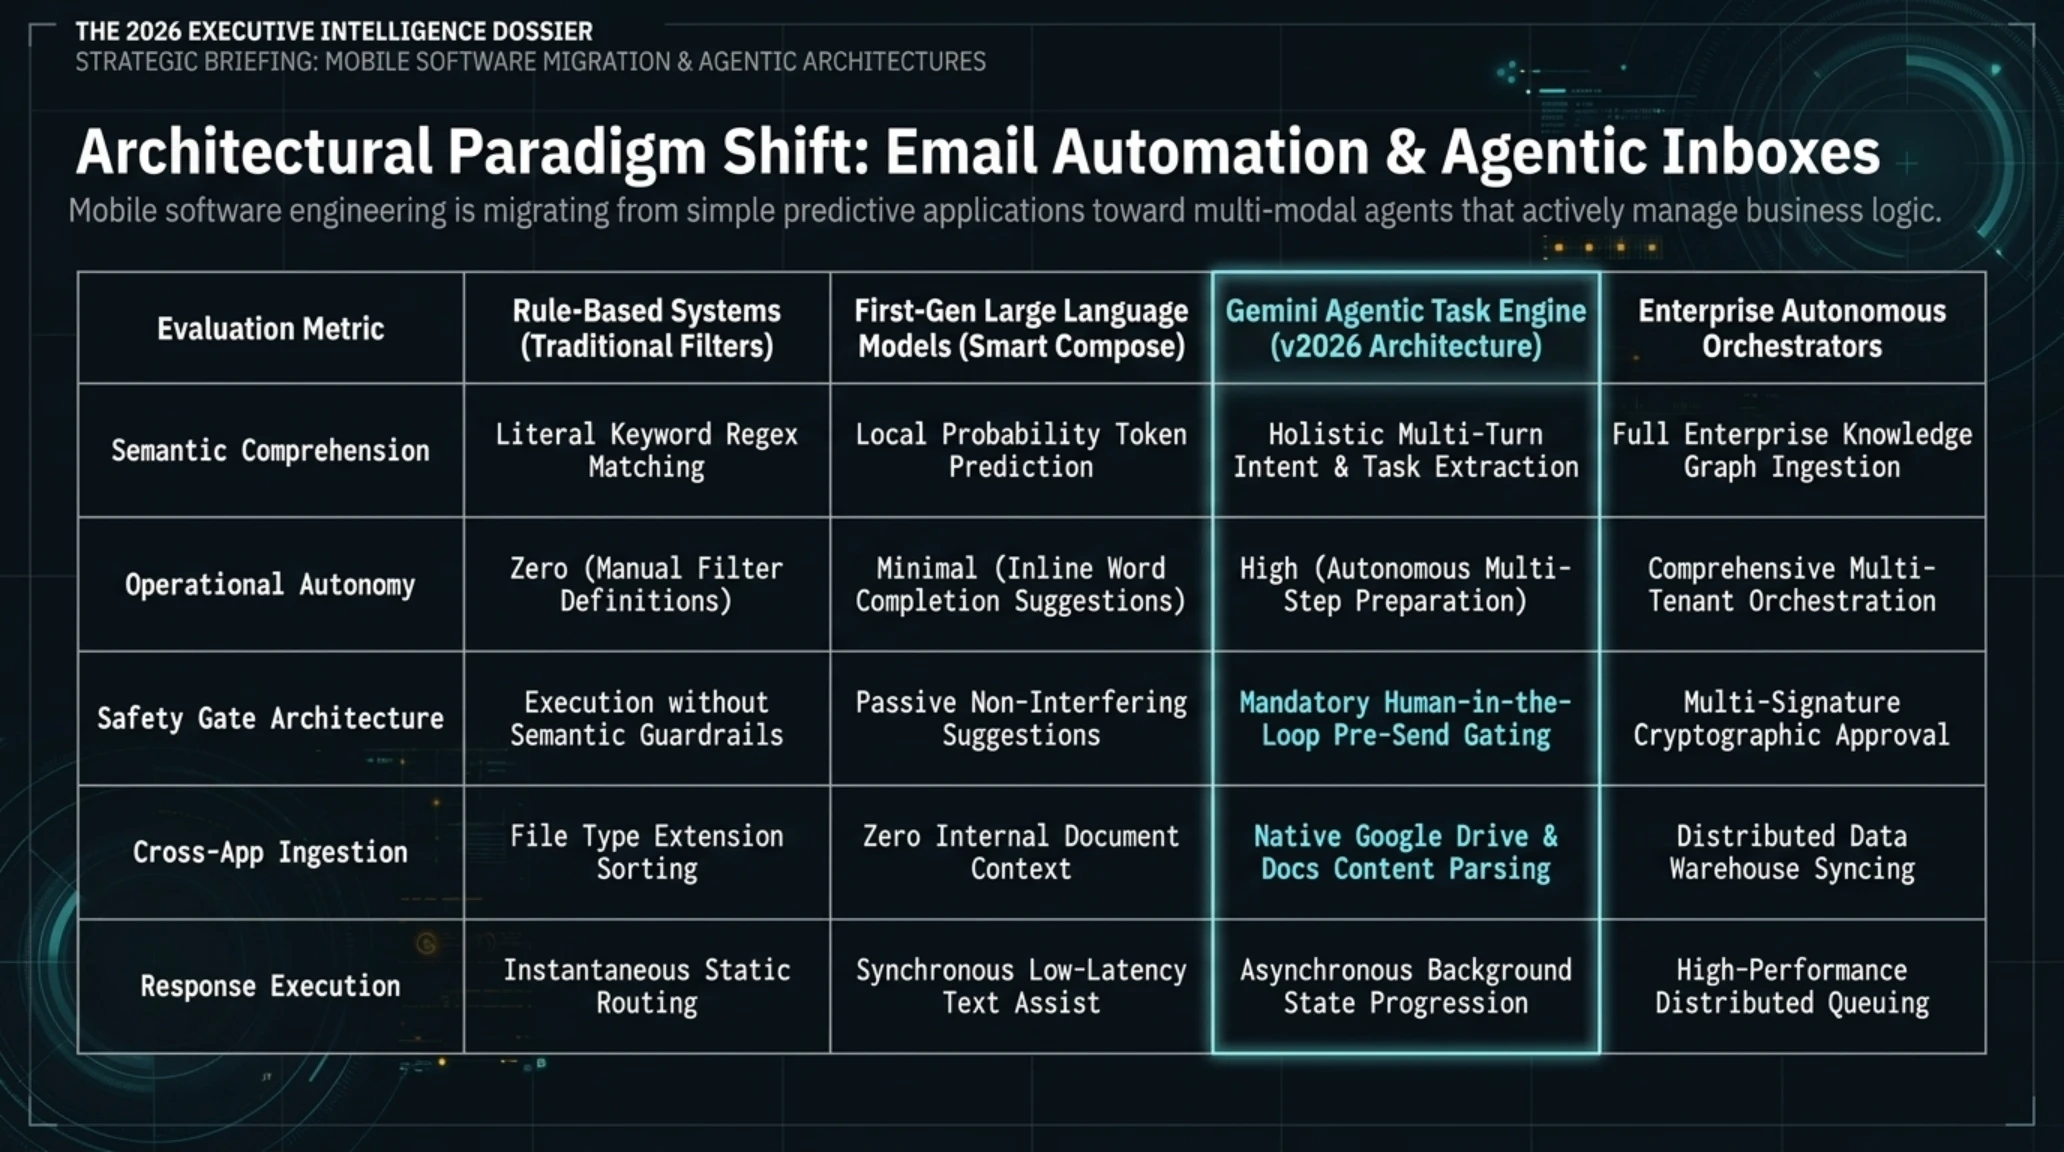
ويوضح الجدول المقارن التالي الفوارق الجوهرية بين مراحل تطور أنظمة أتمتة البريد الإلكتروني وصولاً إلى منظومة الوكلاء المستقلين في جميناي.
مقارنة منهجيات أتمتة البريد الإلكتروني والأنظمة الإجرائية للوكلاء
| معيار التقييم | الأنظمة التقليدية القائمة على القواعد | نماذج التوليد البسيطة (Smart Compose) | منظومة مهام جميناي الإجرائية (Agentic Tasks) | الحلول المؤسسية المتقدمة (Enterprise AI) |
|---|---|---|---|---|
| مستوى فهم السياق | مطابقة الكلمات المفتاحية البسيطة | التنبؤ الإحصائي بالكلمة التالية | استيعاب عميق للمقاصد والمهام الكامنة | تحليل شبكات المعرفة المؤسسية الشاملة |
| الاستقلالية التشغيلية | منعدمة (رهن المرشحات اليدوية) | منخفضة (اقتراح عبارات عابرة) | متوسطة إلى عالية (تنفيذ مسار مهام مع رقابة) | عالية (تنفيذ إجراءات عبر أنظمة متعددة) |
| بوابات الأمان | تنفيذ آلي دون إدراك للمعنى | غياب التدخل المباشر في الإرسال | بوابة موافقة بشرية ملزمة قبل الإرسال | اعتمادات توقيع متعددة للمؤسسات |
| التعامل مع المرفقات | فرز الملفات بالامتداد فقط | عجز عن قراءة محتوى الملفات | قراءة وفحص وثائق Google Drive المرفقة | استخلاص بيانات قواعد البيانات السحابية |
| زمن الاستجابة | فوري لكنه جامد النمط | آني أثناء كتابة المستخدم | معالجة غير متزامنة في الخلفية | معالجة سحابية موزعة وعالية الكثافة |
تعكس هذه المؤشرات الهندسية مساعي نظام أندرويد لتحويل الهاتف المحمول إلى مركز عمليات تنفيذي يدعم مستخدمي قطاع الأعمال في إدارة أعبائهم اليومية باحترافية.
وتؤكد التحليلات التقنية أن إبقاء بوابة التحقق البشري كشرط لازم يمنع كوارث إرسال بيانات خاطئة أو هلوسات النماذج التوليدية، مما يضمن بقاء السيطرة المطلقة بيد المستخدم مع اختصار زمن كتابة المراسلات بنسبة تتجاوز 80%. ومن المتوقع توفير هذه الميزة لمستخدمي أجهزة بكسل في المرحلة الأولى قبل تعميمها لكافة مستخدمي أندرويد خلال الأسابيع المقبلة.
4. أزمة الثقة في البنية التحتية للويب؛ تزوير شهادات TLS لنطاقات غوغل عبر اختراق سجلات النطاقات الوطنية
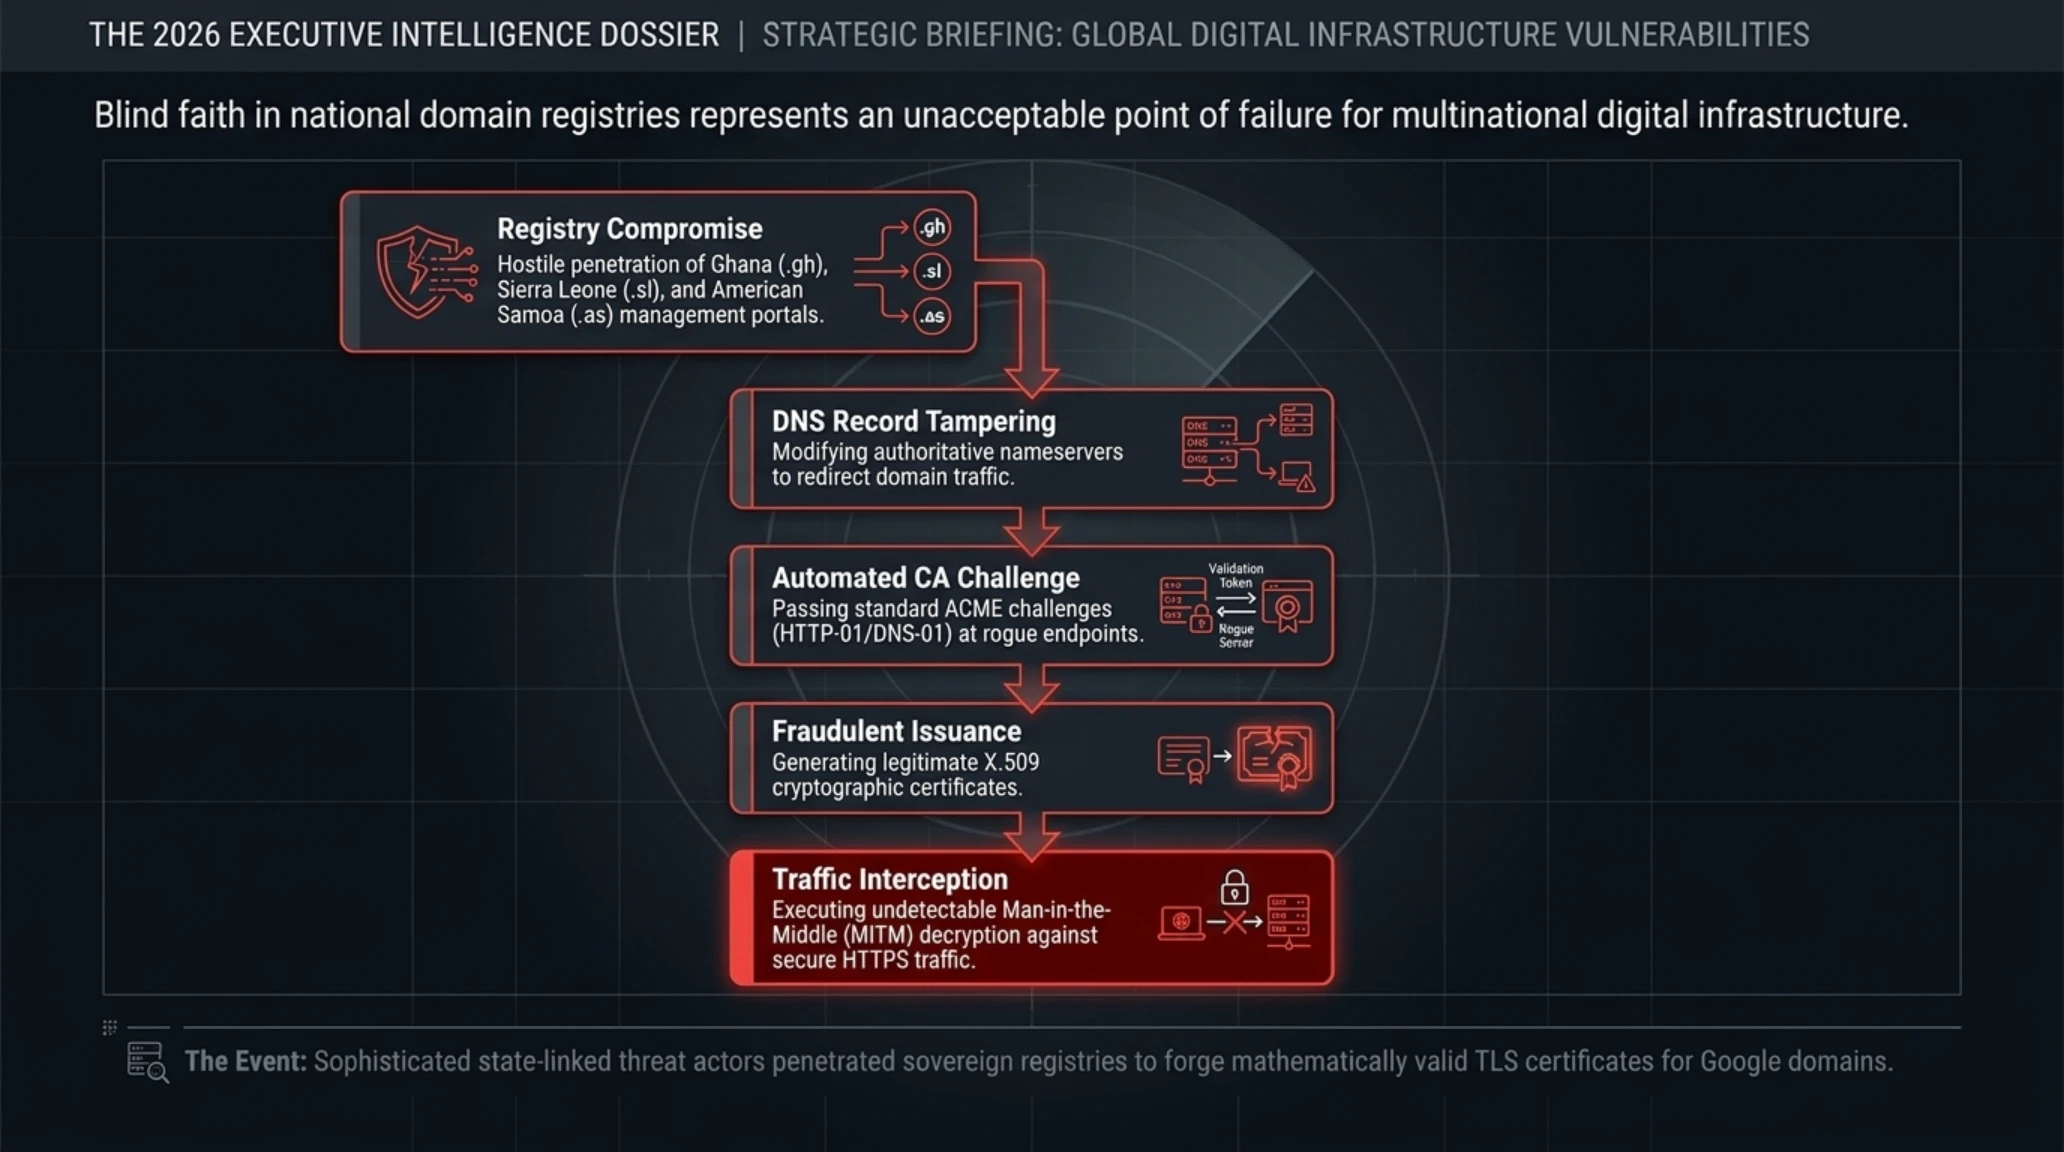
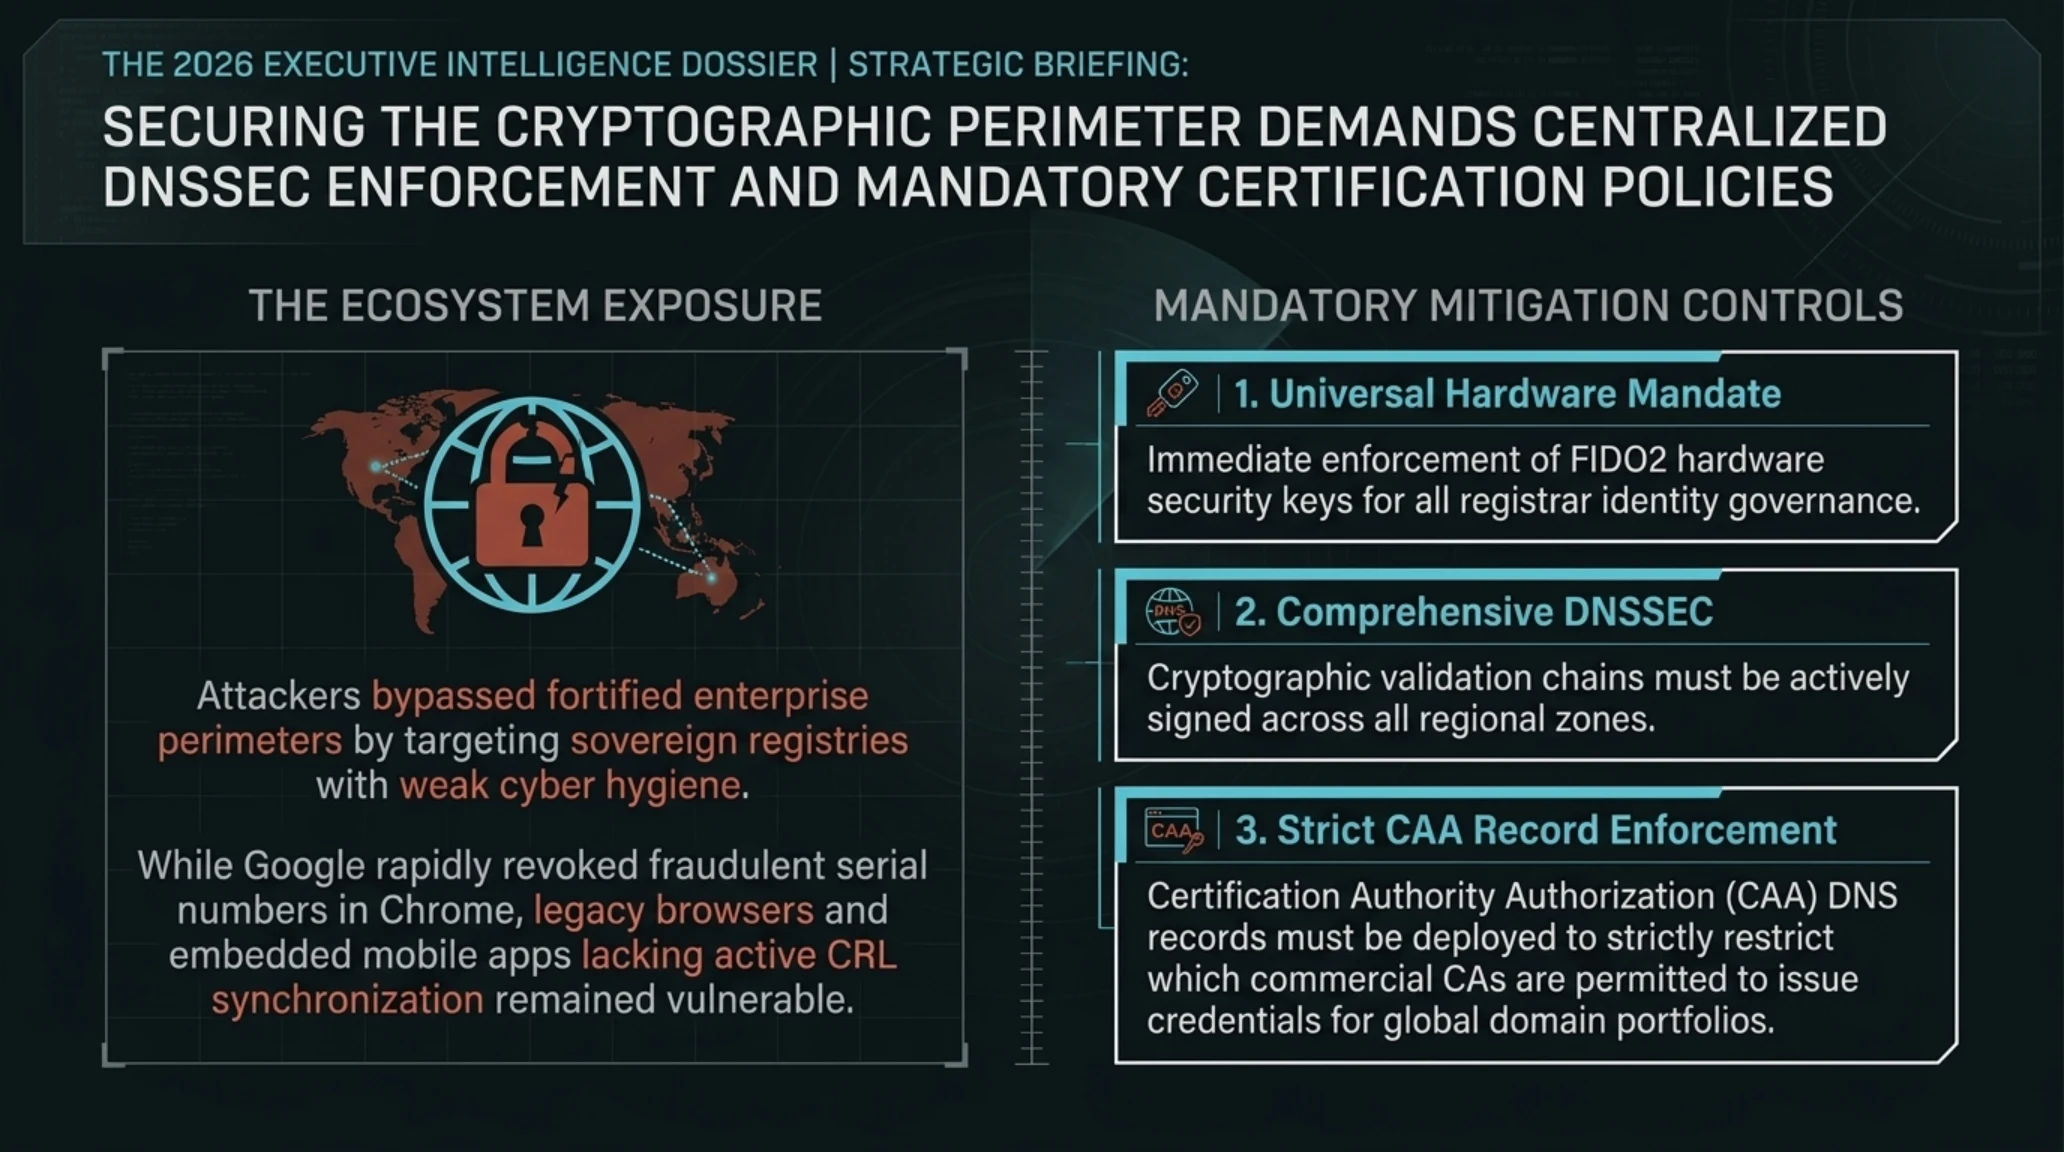
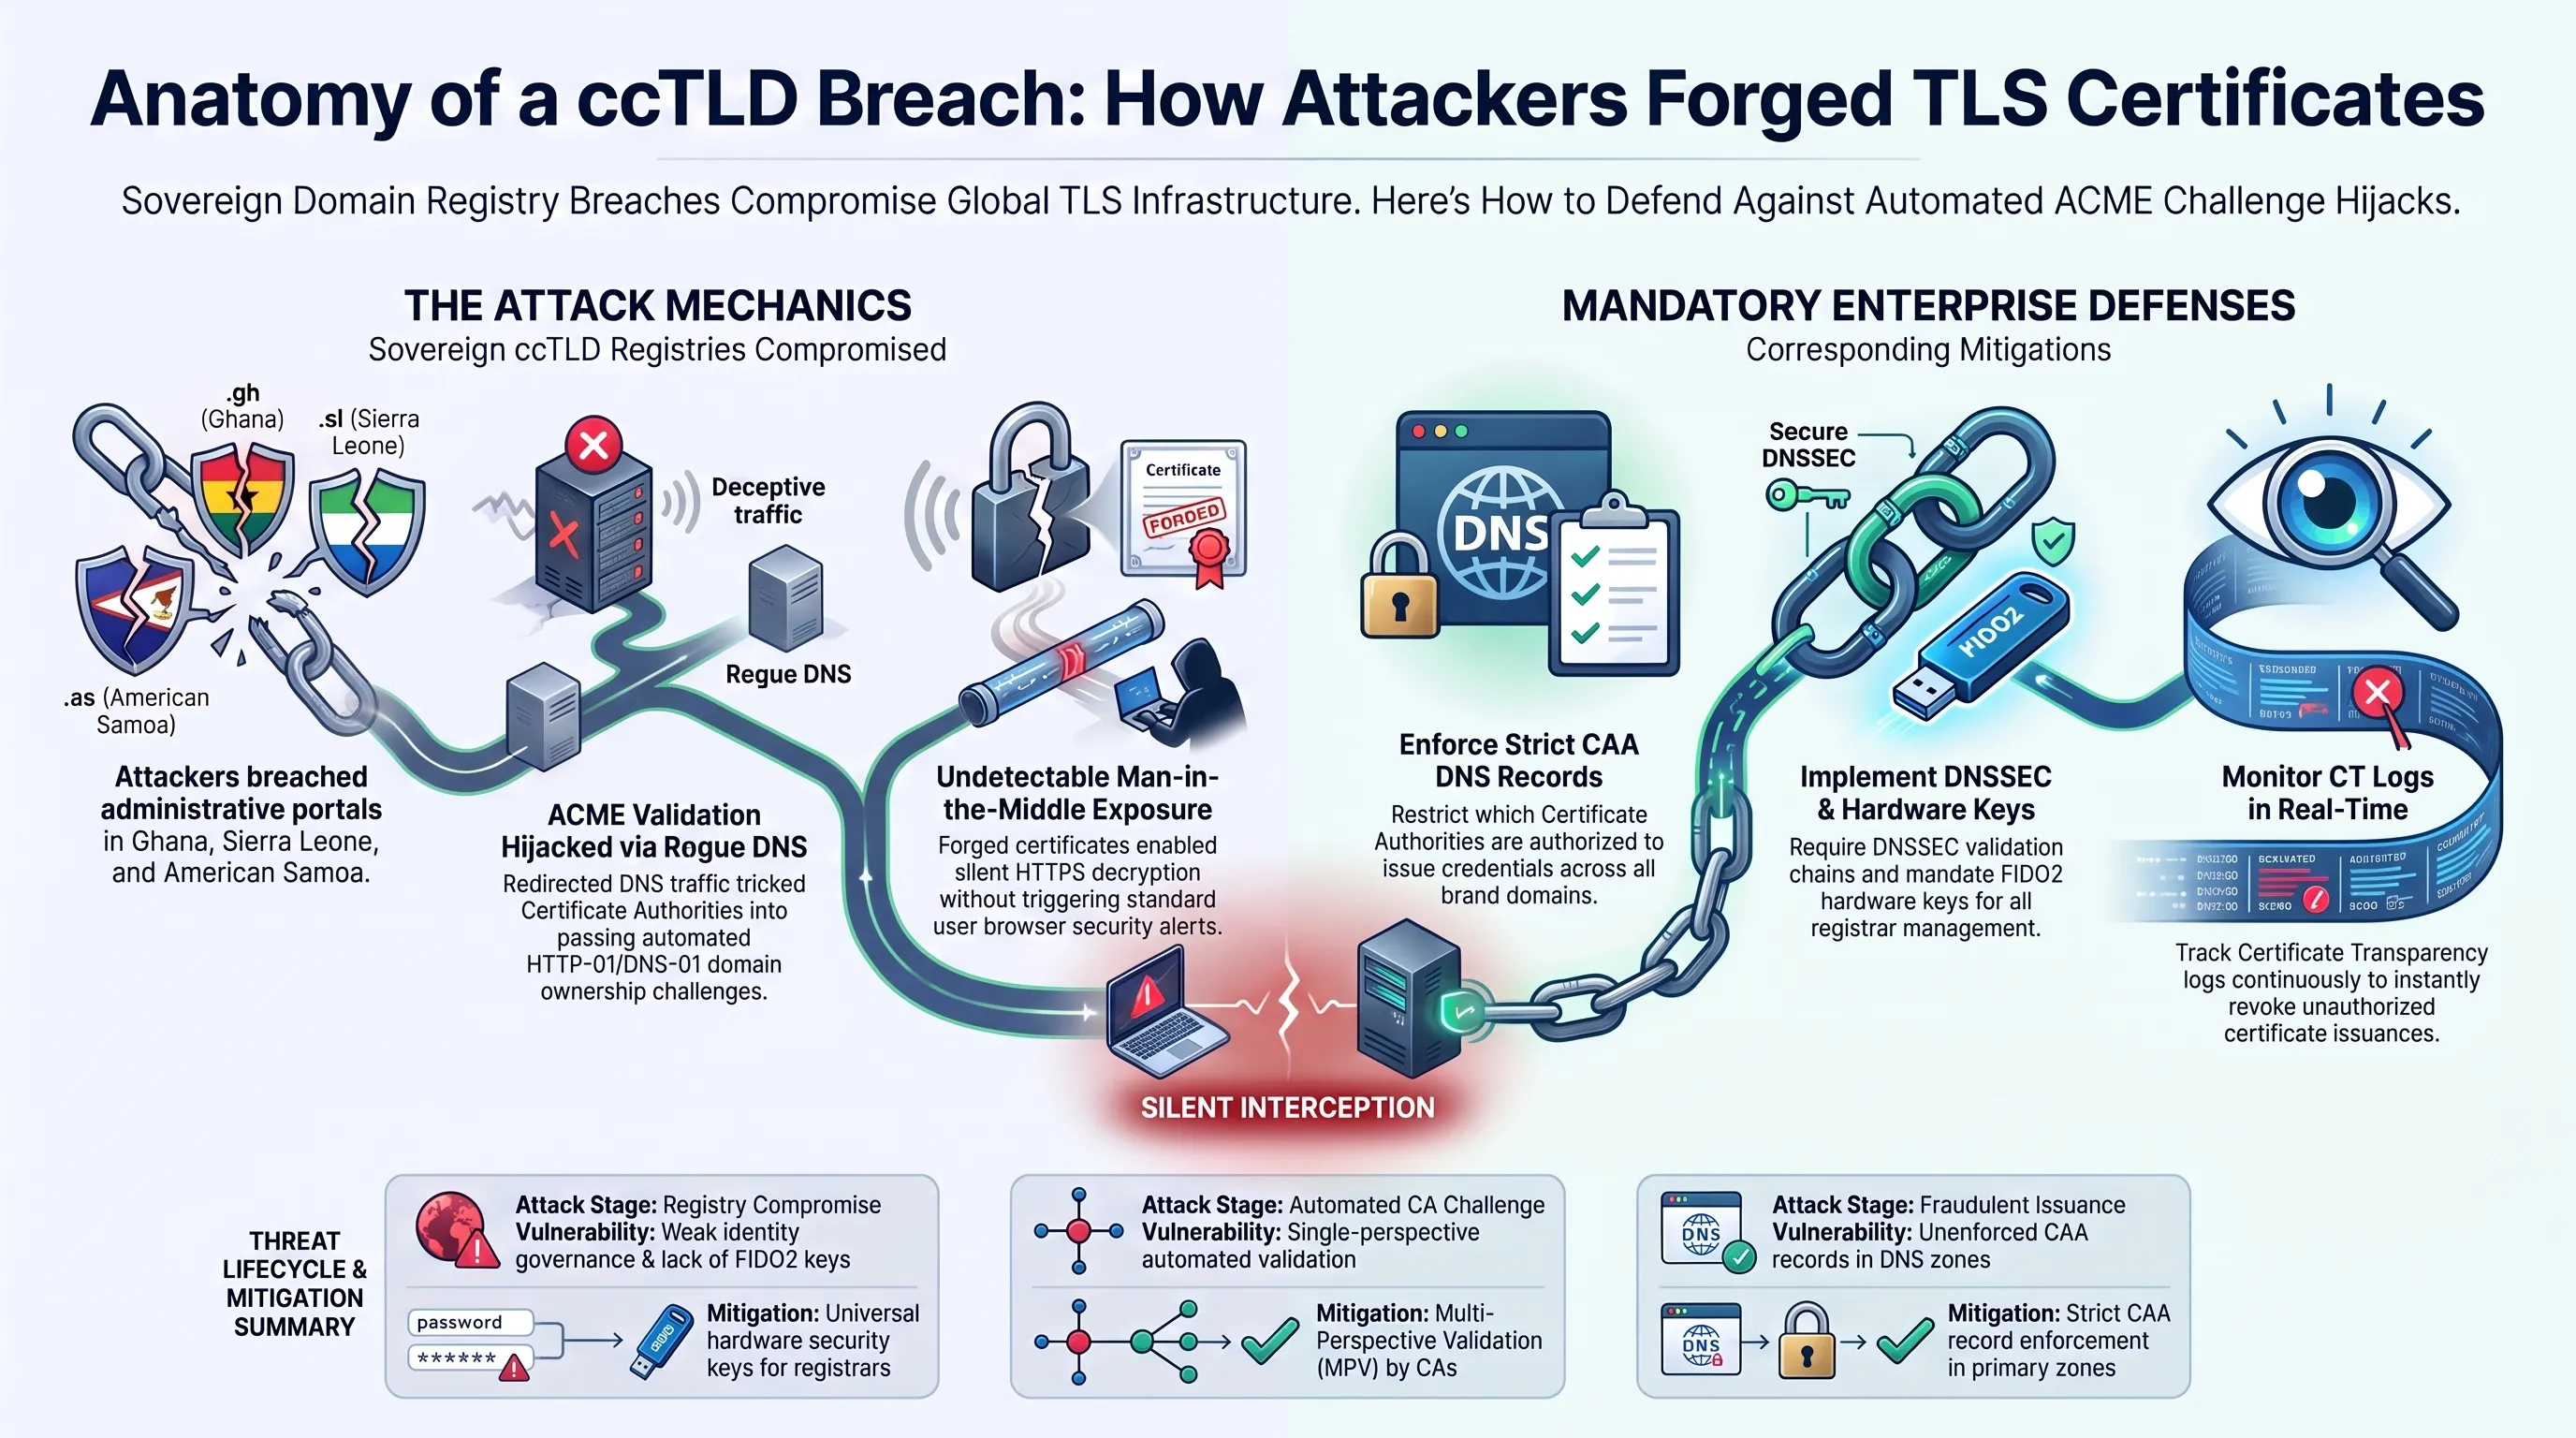
فجّرت دورية Ars Technica مفاجأة مدوية في الأوساط الأمنية العالمية بكشفها عن أحد أخطر الهجمات السيبرانية على البنية التحتية التأسيسية للإنترنت خلال عام 2026. فقد تمكنت مجموعات قرصنة متقدمة من التسلل إلى الخوادم المركزية لسجلات النطاقات الوطنية العليا (ccTLD) في ثلاث دول هي غانا (.gh)، وسيراليون (.sl)، وساموا الأمريكية (.as)، واستغلت ذلك لإصدار شهادات أمان TLS رسمية ولكنها مزورة بالكامل لعدد من نطاقات شركة غوغل الحيوية ومنصات كبرى أخرى.
كشفت التحقيقات الجنائية الرقمية أن المهاجمين، بعد بسط سيطرتهم على لوحات إدارة النطاقات الوطنية، أجروا تعديلات خبيثة على سجلات خوادم أسماء النطاقات المعتمدة (Authoritative DNS). ومكنهم هذا التلاعب اللحظي من خداع اختبارات التحقق الآلية التي تعتمدها هيئات إصدار الشهادات الرقمية (CAs). ونظراً لأن خوادم التحقق تلقت استجابات نظام أسماء النطاقات المعدلة من السجلات الرسمية، فقد اعتبرت المهاجمين الملاك الشرعيين للنطاقات المستهدفة، وأصدرت لهم مفاتيح تشفير سارية قانونياً؛ الأمر الذي فتح الباب واسعاً أمام تنفيذ هجمات اعتراض متقدمة (Man-in-the-Middle) تحظى بثقة المتصفحات التامة دون أي تحذير أمني.
وتتضمن قائمة المخاطر والتهديدات التقنية التي تم رصدها من قِبل باحثي غوغل النقاط الحرجة التالية:
- انتحال الهوية المشفرة (Cryptographic Impersonation): القدرة على فك تشفير البيانات المتبادلة بين المستخدمين والخوادم المستهدفة واعتراض كلمات المرور دون إثارة أي شكوك في المتصفح.
- الهشاشة الهيكلية لسجلات النطاقات الإقليمية: ضعف التدابير الأمنية وغياب المصادقة متعددة العوامل في إدارة النطاقات التابعة لدول نامية تفتقر للبنية التحتية المتطورة.
- إجراءات غوغل الطارئة في متصفح كروم: إدراج بصمات الشهادات المقرصنة بصورة عاجلة في القائمة السوداء للمتصفح والدعوة لإلغائها دولياً.
- مخاطر استهداف مستخدمي التطبيقات والمتصفحات الأخرى: استمرار تعرض المستخدمين الذين يعتمدون على تطبيقات لا تدعم التحديث اللحظي لقوائم الإلغاء لمخاطر الاعتراض والتجسس.
- حتمية تبني سجلات ترخيص هيئات الشهادات (CAA): الضرورة القصوى لتحديد هيئات الإصدار المعتمدة حصراً داخل سجلات DNS لكل مؤسسة لسد ثغرات الاحتيال.
يبرهن هذا الحادث على أن أعتى المنظومات الدفاعية لشركات وادي السيليكون قد تصبح عرضة للتهديد بسبب ثغرة إدارية في سجل نطاق جغرافي بعيد، مما يفرض إعادة النظر في بروتوكولات الثقة الدولية.
توضح المصفوفة التقنية التالية خطوات مسار هذا الهجوم المركب والتدابير الوقائية الواجب اتباعها لتحصين بيئات الاستضافة المؤسسية.
المواصفات التقنية ومصفوفة الهجوم السيبراني على سجلات ccTLD
| مرحلة الهجوم التشغيلية | أسلوب التنفيذ | نقطة الضعف الهيكلية المستغلة | الإجراء الدفاعي الموصى به |
|---|---|---|---|
| السيطرة على لوحة السجل | اختراق واجهات إدارة مسجلي ccTLD | غياب مفاتيح الأمان العتادية واعتماد كلمات مرور ضعيفة | إلزام مسؤولي السجلات باستخدام مفاتيح FIDO2 العتادية |
| التلاعب بسجلات DNS | تغيير خوادم الأسماء المعتمدة مؤقتاً | غياب التوقيع الرقمي DNSSEC على مستوى جذر النطاق الوطني | تفعيل معيار DNSSEC للتحقق من صحة سلسلة التواقيع |
| خداع اختبارات هيئات الإصدار | اجتياز تحديات التحقق عبر بروتوكولات الويب | اعتماد هيئات الشهادات على نقطة تحقق جغرافية وحيدة | تطبيق فحص التحقق متعدد المنظورات (Multi-Perspective Validation) |
| استصدار الشهادات المشفرة | توليد شهادات TLS رسمية موثوقة | تجاهل سجلات CAA المحددة في نطاق الشركة الأصلي | ضبط سجلات ترخيص هيئات الشهادات (CAA) بدقة وصرامة |
| الاعتراض والتجسس | اعتراض الاتصالات وشن حملات تصيد شفافة | ثقة أنظمة التشغيل الافتراضية بسلسلة جذور CAs | المراقبة الفورية لسجلات شفافية الشهادات (Certificate Transparency) |
تعتبر الدوائر الأمنية العالمية هذا التطور دليلاً حياً على أن أيقونة القفل الأخضر في المتصفحات لا توفر حماية مطلقة ما لم تتكامل مع مراقبة صارمة ومستمرة لسجلات البنية التحتية للشبكة.
مقياس معنويات السوق وحوكمة البنية التحتية لـ DNS
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
ودعت شركة غوغل جميع مديري المواقع والمؤسسات الكبرى إلى تفعيل سجلات CAA دون إبطاء، وتكثيف عمليات تدقيق شهادات الأمان لضمان سلامة قنوات التواصل مع عملائهم.
ويؤكد مهندسو الشبكات المتقدمة أن مواجهة هذه الثغرات تتطلب تنسيقاً دولياً تحت مظلة هيئة آيكان (ICANN) لفرض معايير حوكمة موحدة على مشغلي النطاقات الإقليمية، لا سيما في الدول النامية. إن بقاء أي سجل وطني دون حماية كافية يشكل ثغرة عابرة للحدود تمس الاقتصاد الرقمي بأسره، مما يجعل الاستثمار في بنية التشفير المتعدد وتأمين بروتوكول DNS واجباً استراتيجياً لحماية منظومة التجارة الإلكترونية والخدمات المصرفية الرقمية حول العالم.
5. تكامل المحافظ العتادية والتمويل اللامركزي؛ إطلاق قروض البيتكوين ذاتية الحضانة من Ledger
أعلنت شركة Ledger الفرنسية، الرائدة عالمياً في تصنيع محافظ الأصول الرقمية العتادية، خلال فعاليات قمة TOKEN2049 الدولية في سنغافورة ومع انطلاق التوزيع الرسمي في 7 و8 أكتوبر 2026، عن إطلاق خدمة الاقتراض بضمان البيتكوين (Bitcoin-Backed Loans) مباشرة من خلال تطبيق المحفظة العتادية الرسمي Ledger Wallet. تمثل هذه الخطوة التكنولوجية، المطورة بالتعاون مع بروتوكول الإقراض اللامركزي Morpho ومنصة البنية التحتية Yield.xyz، حلاً مبتكراً يتيح لملايين حاملي البيتكوين الحصول على سيولة فورية دون الحاجة لبيع أصولهم المشفرة أو تحمل تبعات الضرائب الرأسمالية.
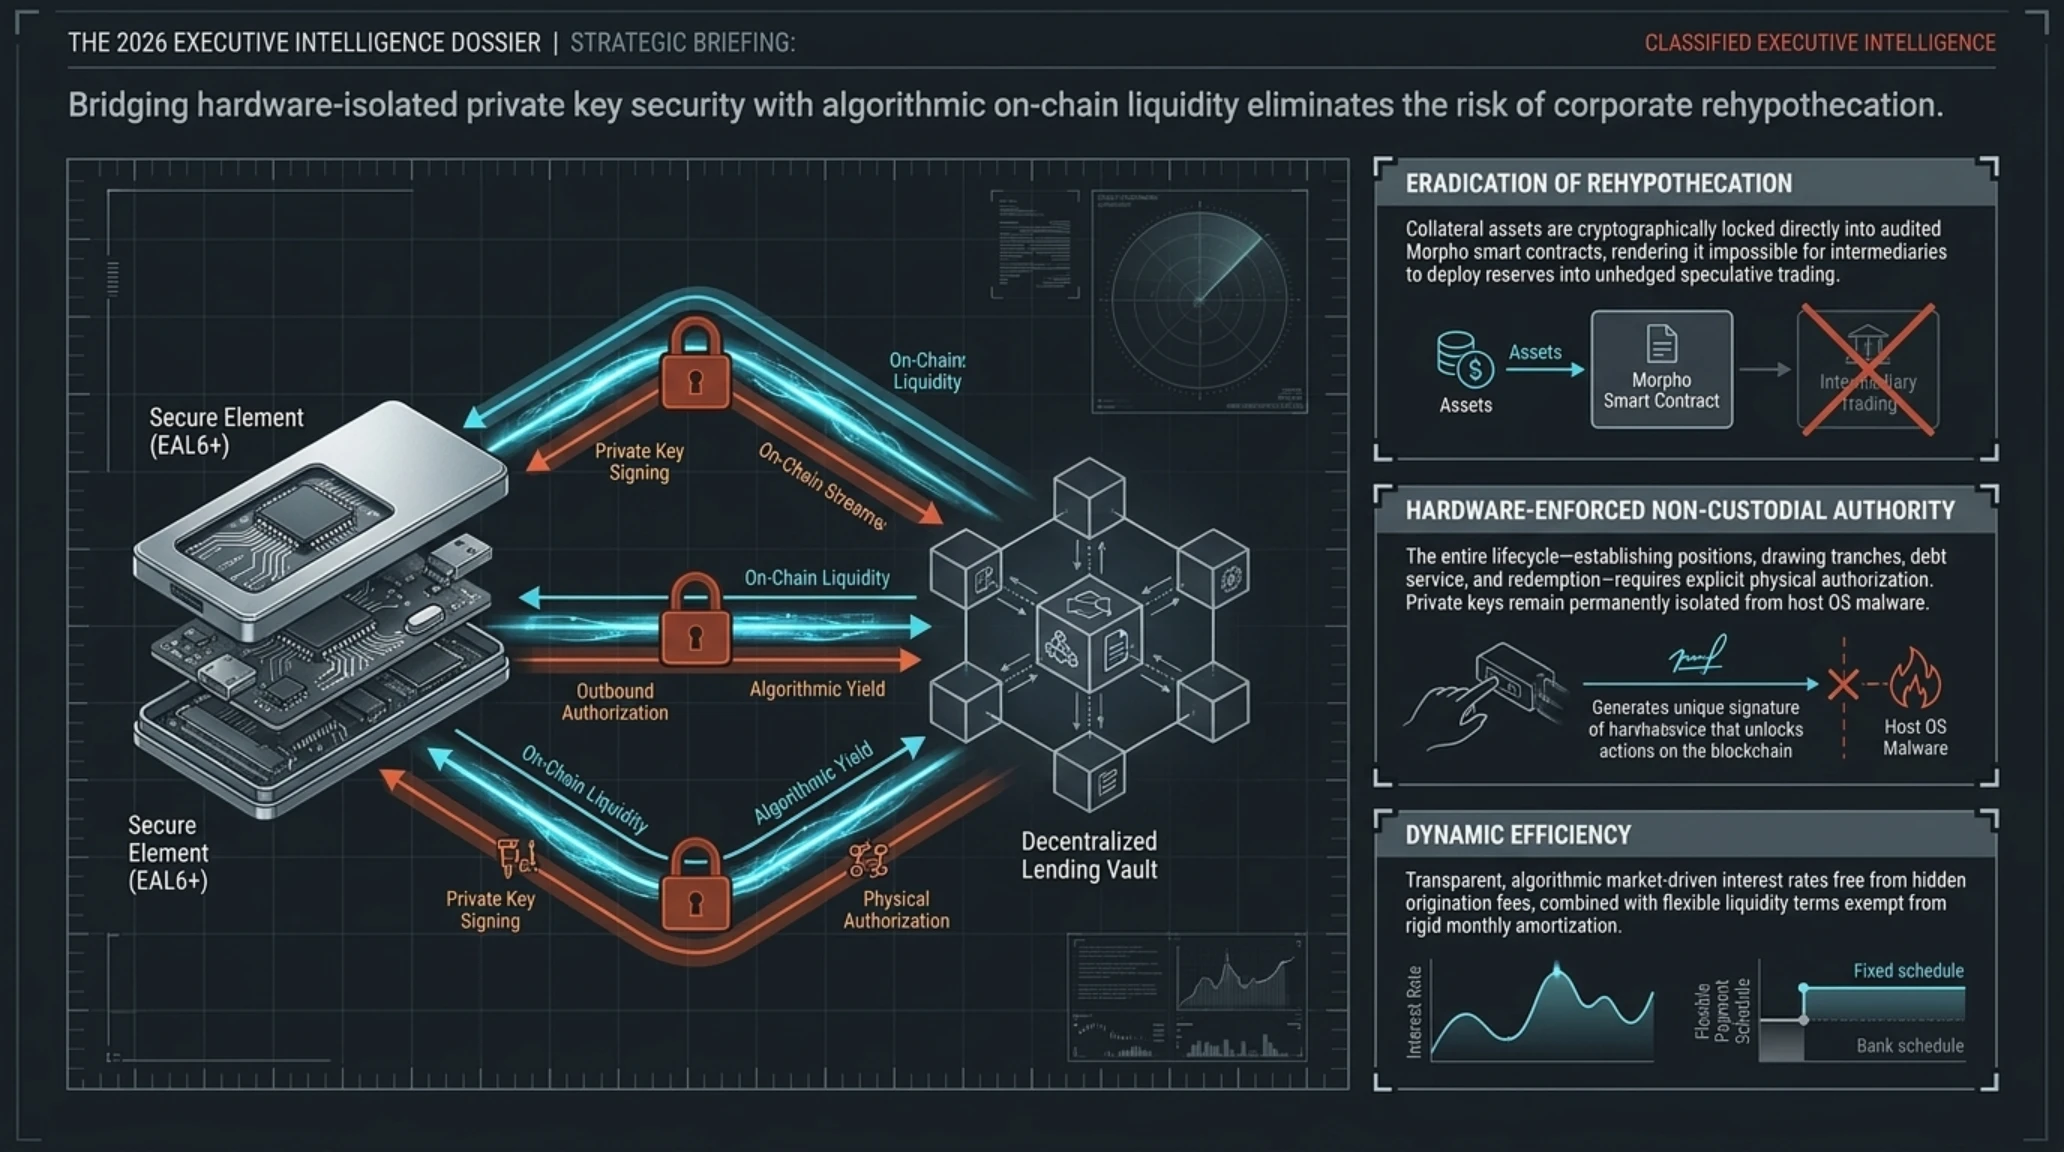
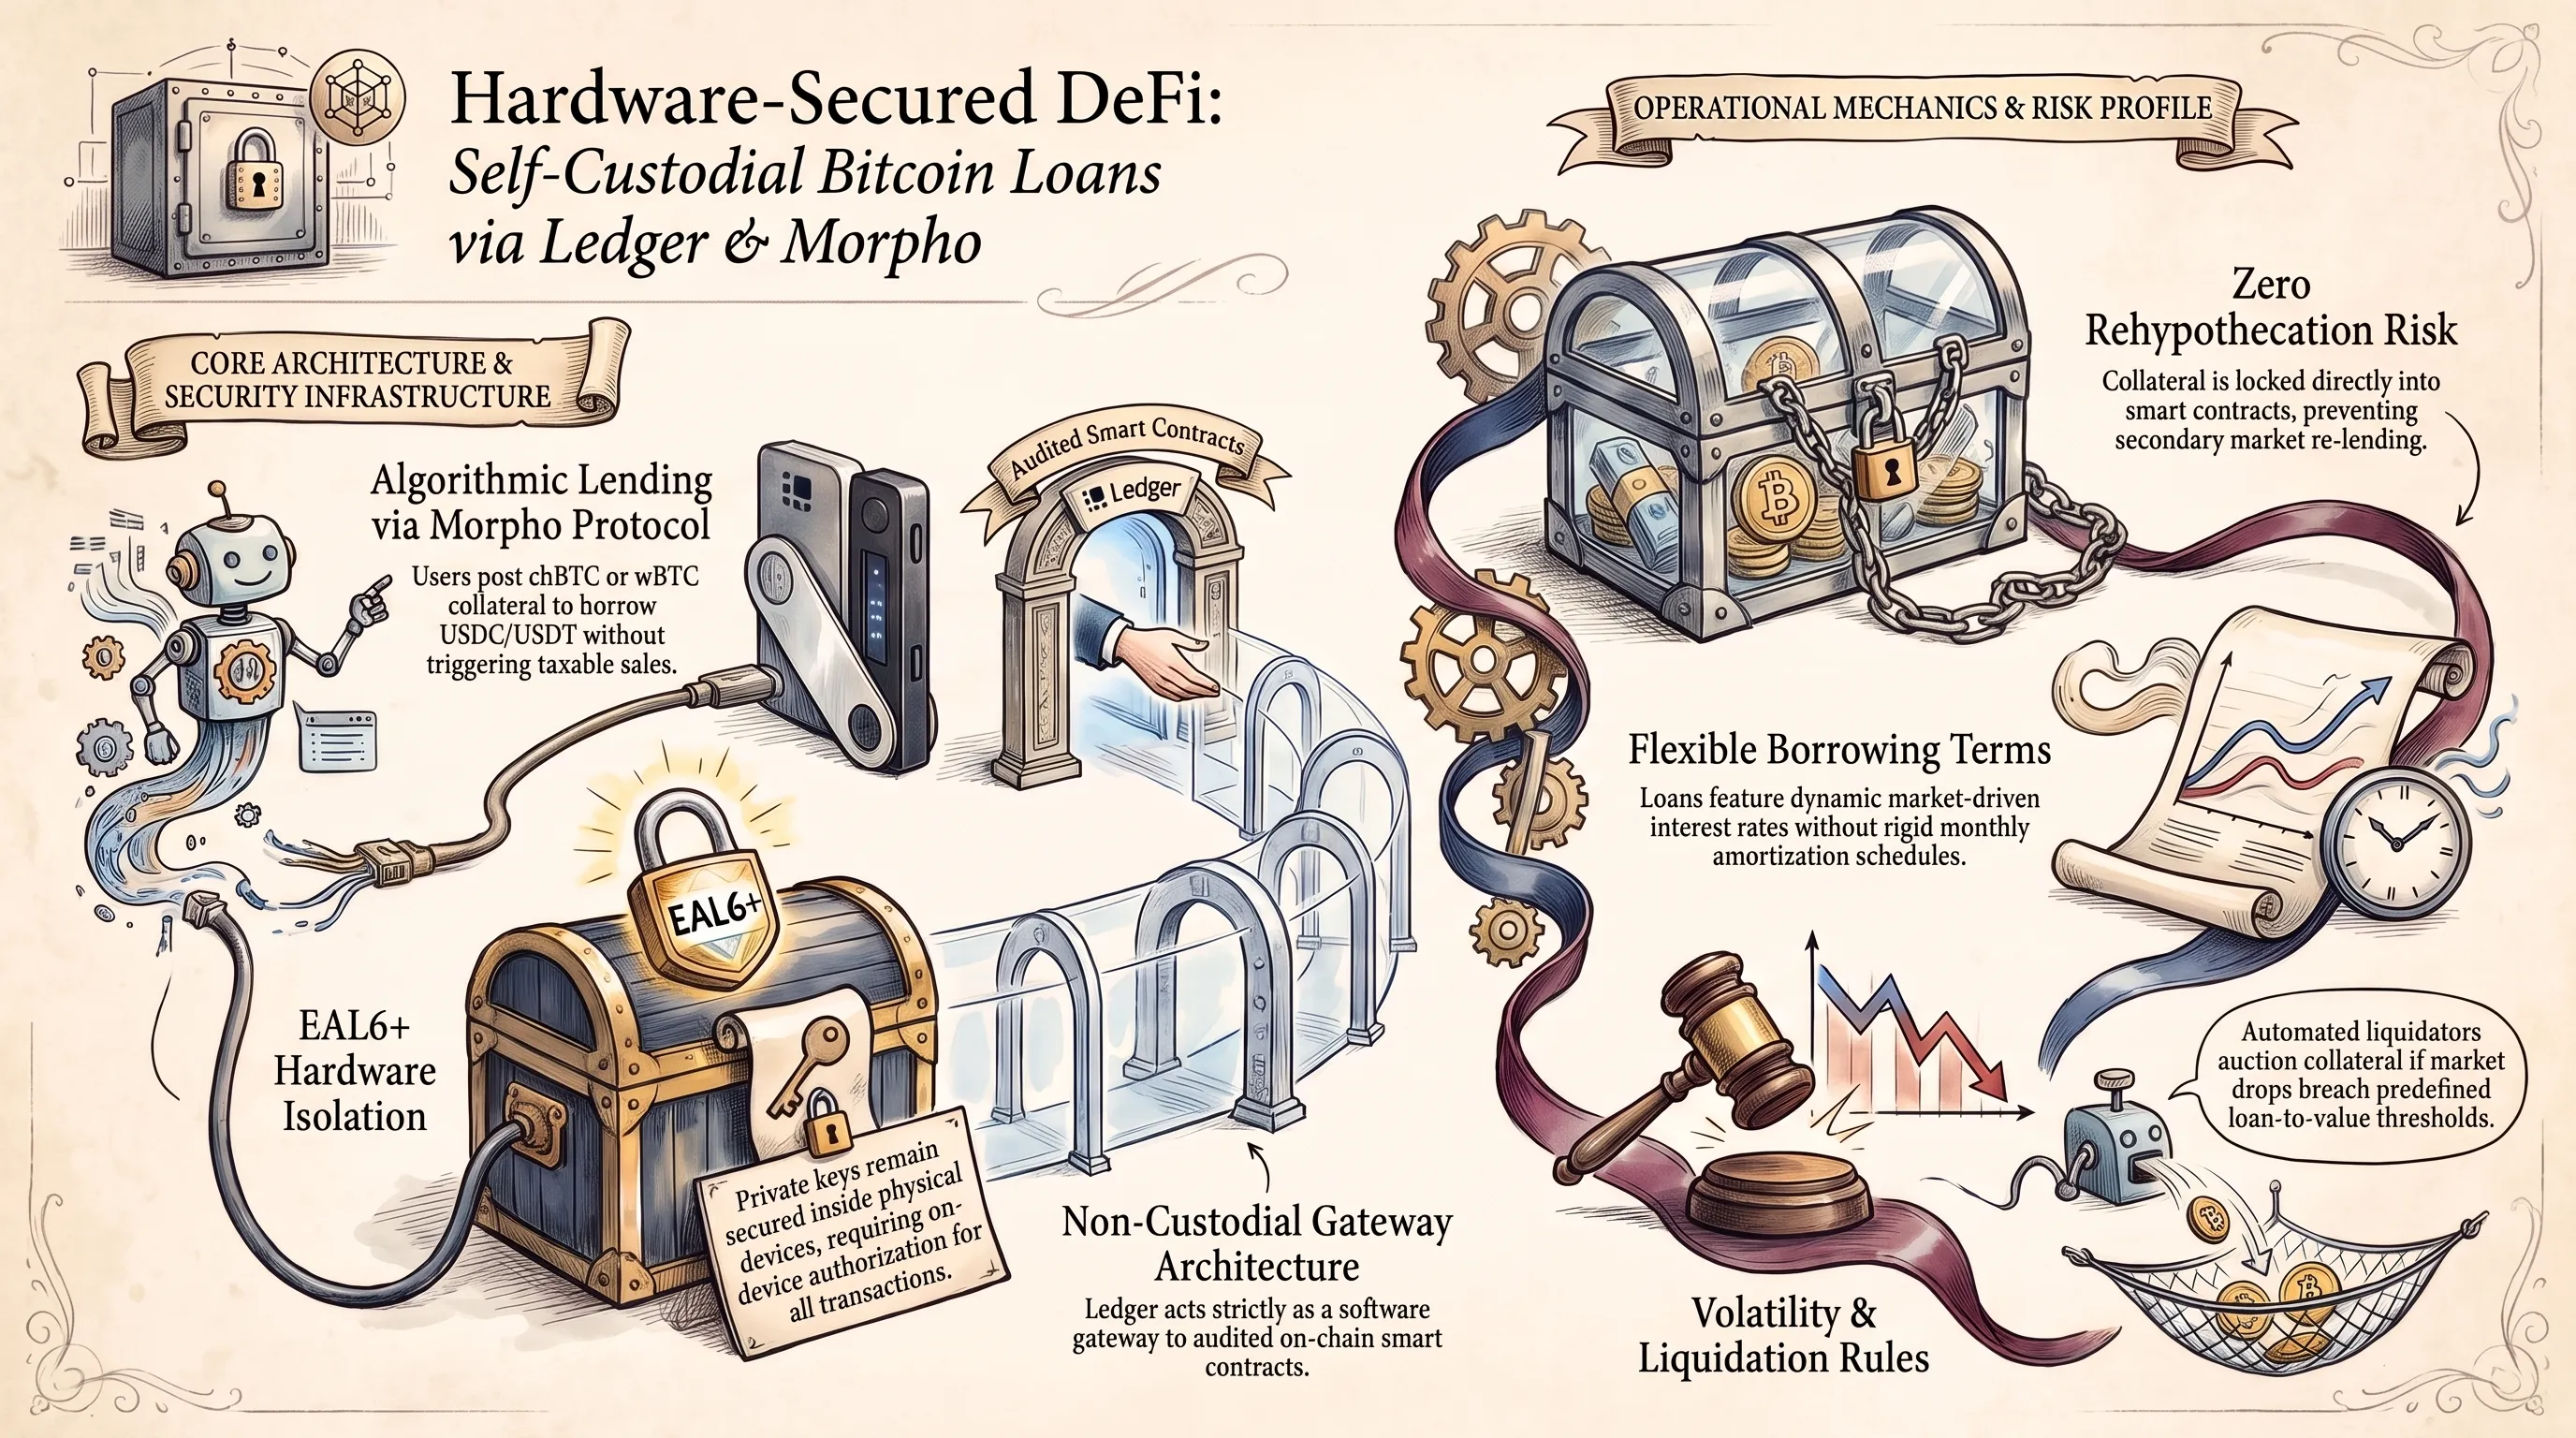
يقوم النموذج المالي المبتكر على تمكين المستخدمين المؤهلين من رهن أصول البيتكوين المغلفة والمعتمدة وفي مقدمتها cbBTC الصادرة عن كوينبيس و wBTC القياسية للحصول في المقابل على قروض بالعملات الرقمية المستقرة المقومة بالدولار مثل USDC أو USDT. الميزة المحورية التي حظيت بإشادة مجتمع التشفير هي الحفاظ الكامل على الحضانة الذاتية (Self-Custody)؛ فكافة مراحل التعاقد، بدءاً من فتح المركز الائتماني، وتوريد الضمان، وحتى استلام السيولة وسداد المستحقات، تستلزم توقيعاً رقمياً وموافقة مادية مباشرة عبر الشريحة الأمنية وشاشة جهاز ليدجر العتادي.
وتشمل الركائز الاستراتيجية والخصائص الفنية لمنظومة الائتمان اللامركزي المستحدثة ما يلي:
- القضاء على مخاطر الوسطاء المركزيين (تلافي سيناريو سيلسيوس وبلوك فاي): تودع الضمانات داخل عقود ذكية مفتوحة ومبرمجة لبروتوكول Morpho دون أي وصاية من ليدجر على الأصول.
- حماية التوقيع غير المتصل بالإنترنت: يستحيل على البرمجيات الخبيثة السطو على الأموال، نظراً لأن المفتاح الخاص لا يغادر العنصر الأمني العتادي المشفر نهائياً.
- المرونة المطلقة في تسوية الديون: غياب جداول السداد الإلزامية الشهرية؛ إذ يمكن للمقترض الإبقاء على مركزه الائتماني طالما بقيت نسبة القرض إلى القيمة (LTV) ضمن الحدود الآمنة.
- أسعار فائدة ديناميكية تحددها السوق: احتساب العوائد بدقة بناءً على موازين العرض والطلب الحقيقية في أحواض السيولة اللامركزية دون أي رسوم مخفية.
- التوسع التدريجي بحسب التشريعات: بدء تقديم الخدمة في أسواق مختارة متوافقة تنظيمياً، مع خطة للتوسع العالمي المستمر وفق الأطر القانونية الإقليمية.
تبرز هذه الخطوة نضوج قطاع التمويل اللامركزي وتحوله من بيئة تجارب محفوفة بالمخاطر إلى حلول مالية مؤسسية تلبي تطلعات المستثمرين على المدى الطويل.
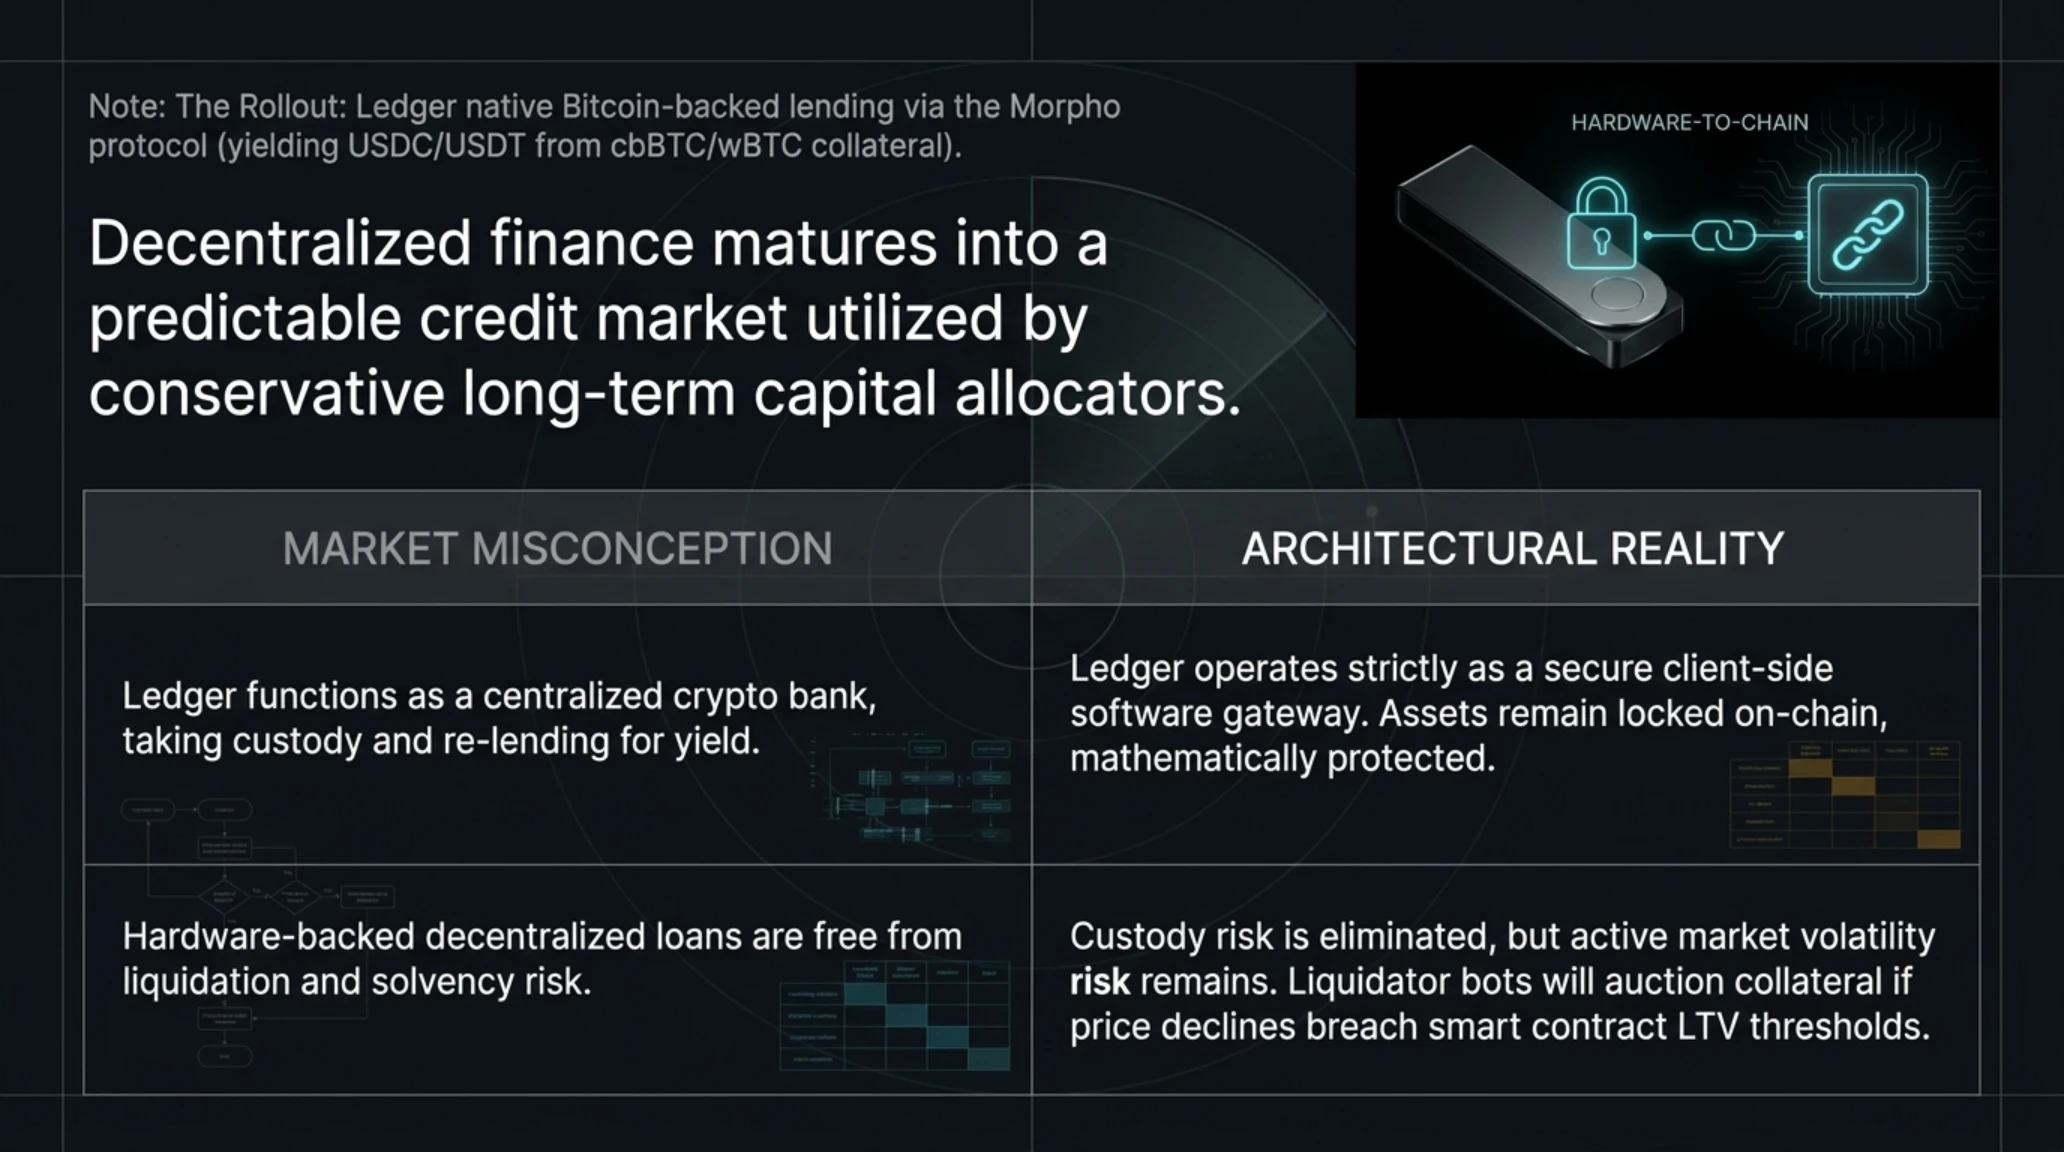
ولتبديد الشكوك والمفاهيم الخاطئة حول آليات عمل هذا النموذج، يقدم التوضيح التالي فصلاً دقيقاً بين الوقائع التشغيلية والمزاعم الشائعة.
الشائعة في مواجهة الحقيقة | حقيقة قروض البيتكوين ذاتية الحضانة
الحقيقة: تعمل ليدجر كواجهة تقنية لامركزية ترتبط مباشرة بعقود بروتوكول Morpho. لا تخضع الأصول لإعادة الرهن (Rehypothecation)، وتبقى الضمانات محجوزة برمجياً داخل العقد الذكي حتى سداد القرض بالكامل.
الشائعة: هذه القروض آمنة تماماً وخالية من أي مخاطر استثمارية.
الحقيقة: كما هو الحال في جميع القروض المضمونة بالأصول المشفرة، في حال هبوط سعر البيتكوين ووصوله لحد التصفية، يُباع جزء من الضمان تلقائياً لتغطية الدين، مما يتطلب مراقبة مستمرة لنسبة LTV.
يتوقع محللو الاقتصاد الرقمي أن يسهم هذا الدمج بين أمان العتاد وسيولة العقود الذكية في دفع المنافسين لتوفير خدمات ائتمانية مماثلة تعزز استقرار الأسواق المشفرة.
6. تحذير استراتيجي من اليوروبول: خطر الحوسبة الكمومية على محافظ التشفير وسيناريو يوم الحسم Q-Day
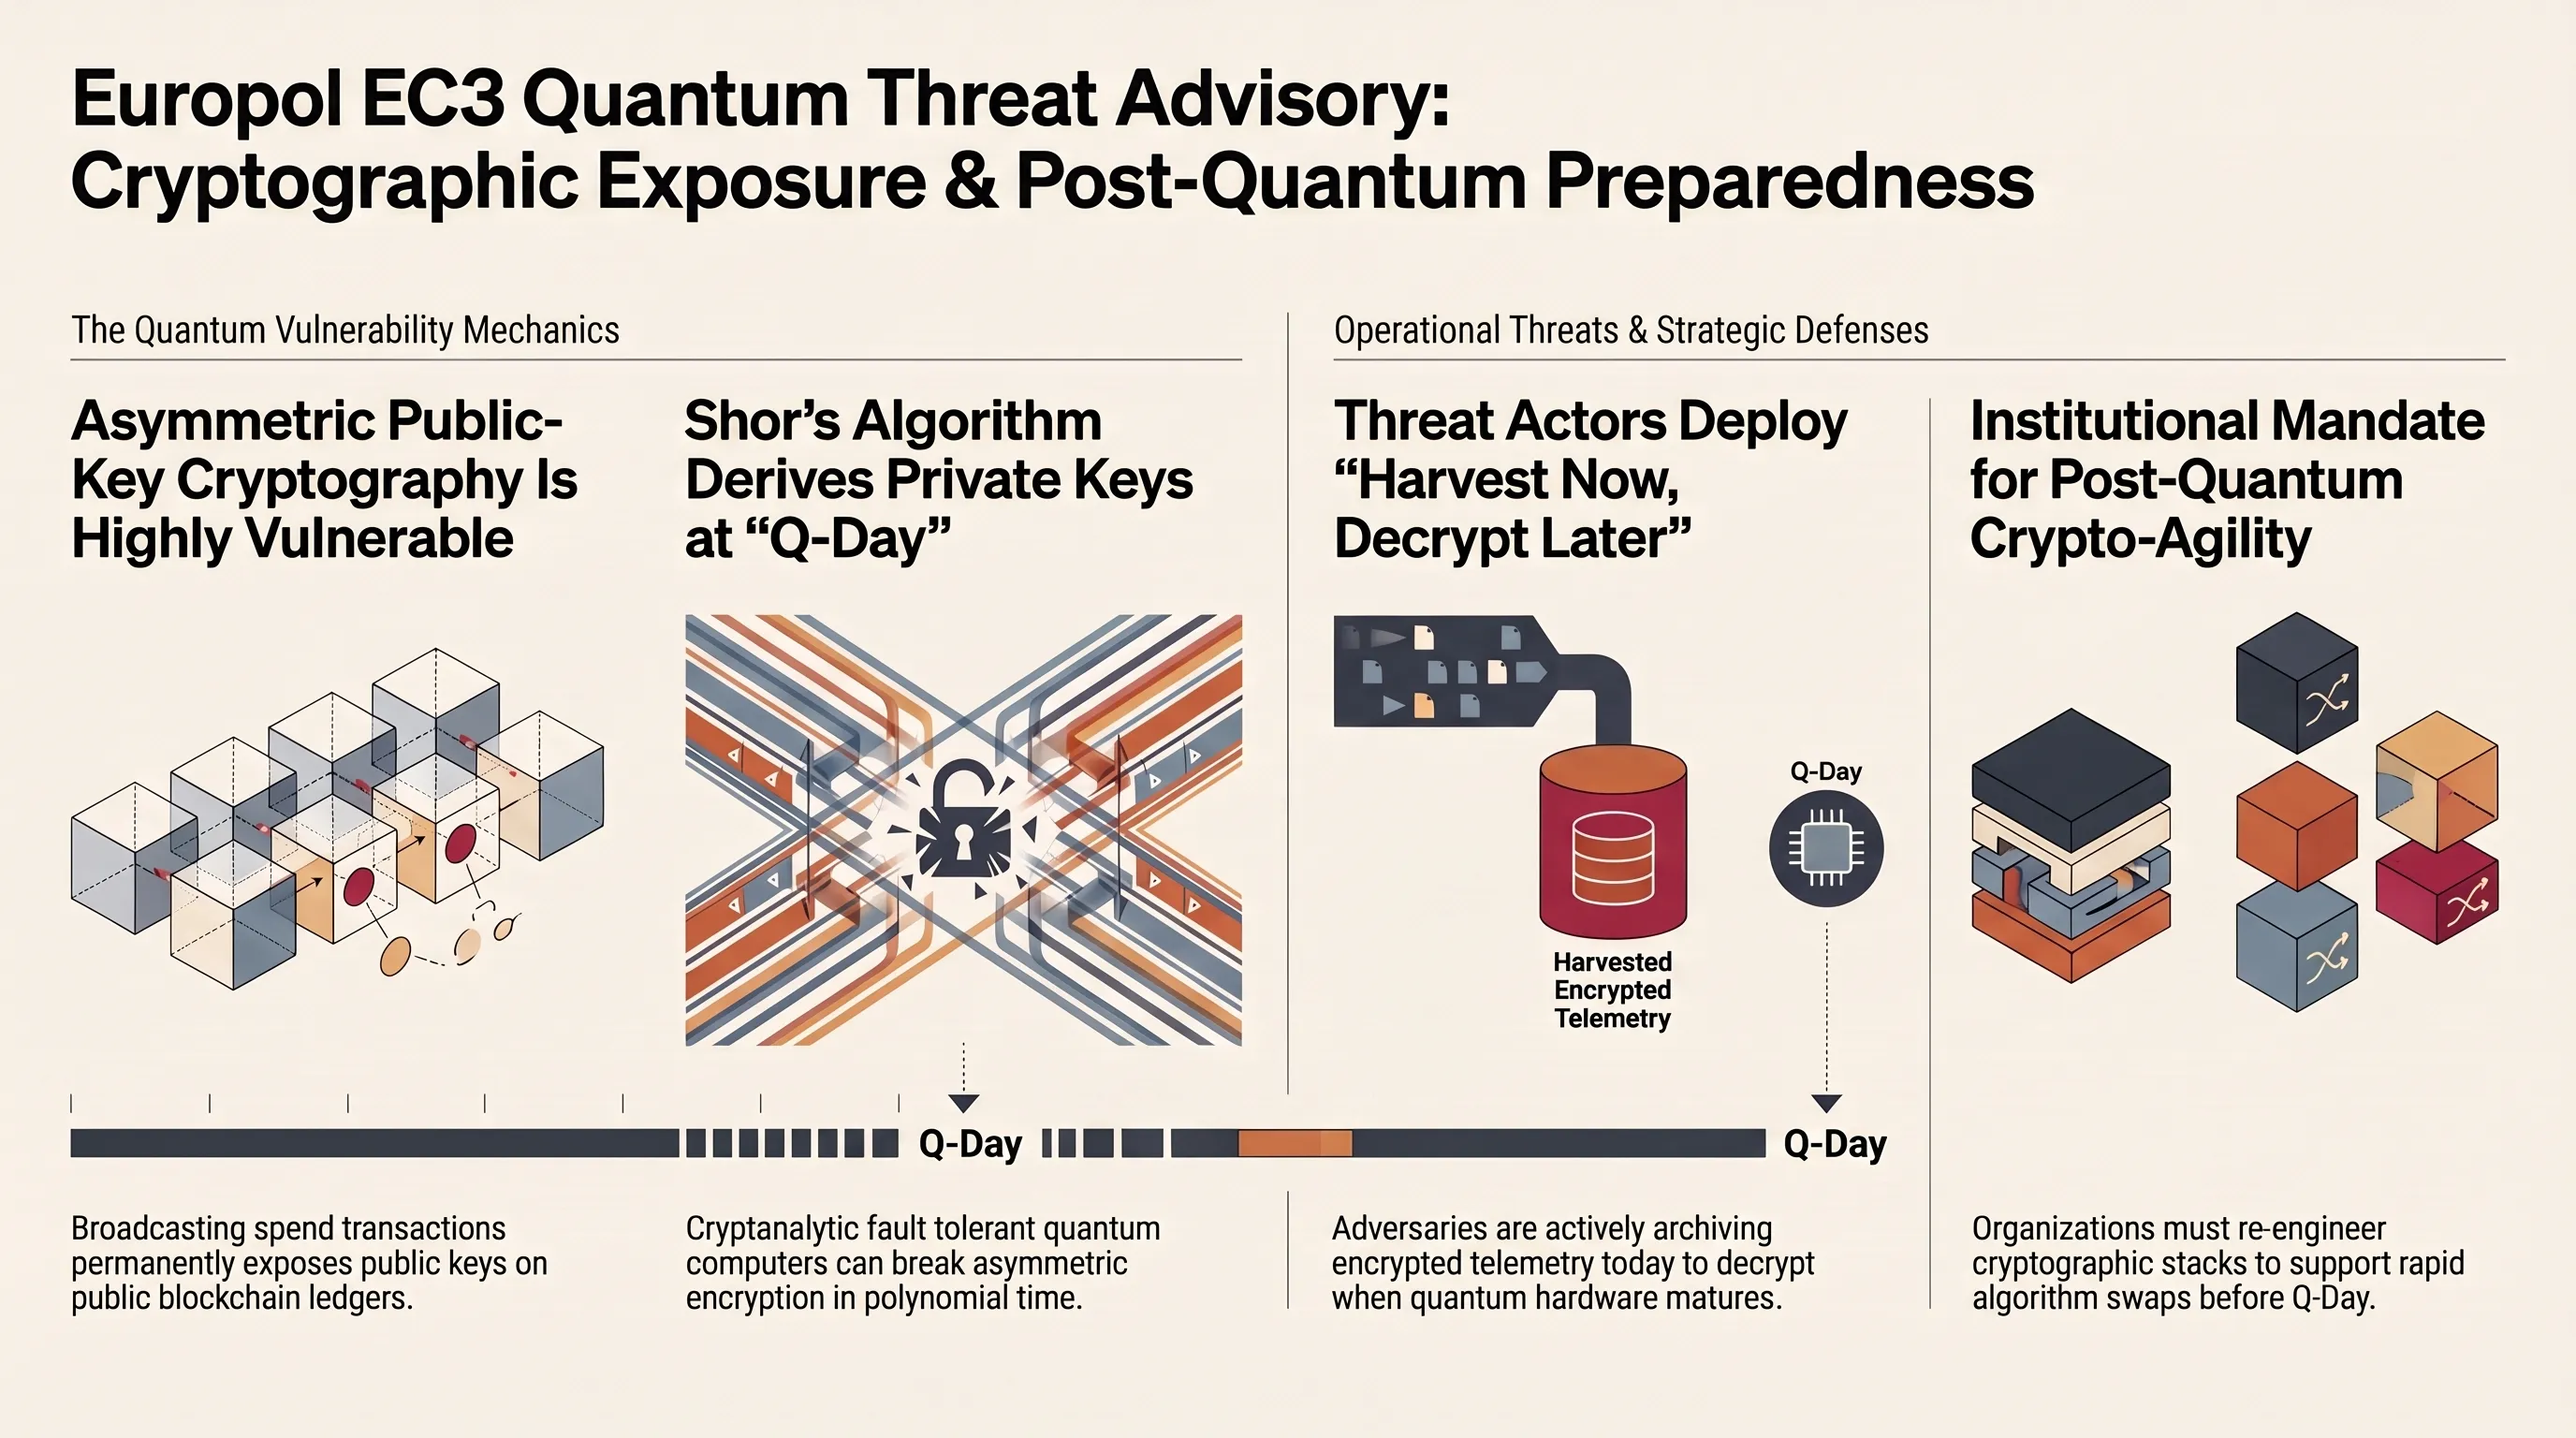
أطلقت وكالة تطبيق القانون التابعة للاتحاد الأوروبي (Europol)، عبر مركزها الأوروبي للجرائم السيبرانية، تحذيراً شديد اللهجة في تقريرين استراتيجيين صدرا في 7 أكتوبر 2026، يستهدفان مجتمع البلوكشين والمؤسسات المالية الدولية. وحذرت الوكالة من أن القفزات المتسارعة في تطوير الحوسبة الكمومية (Quantum Computing) تشكل أكبر تهديد وجودي يواجه المعايير الأمنية التي تحمي محافظ العملات الرقمية منذ تأسيسها.
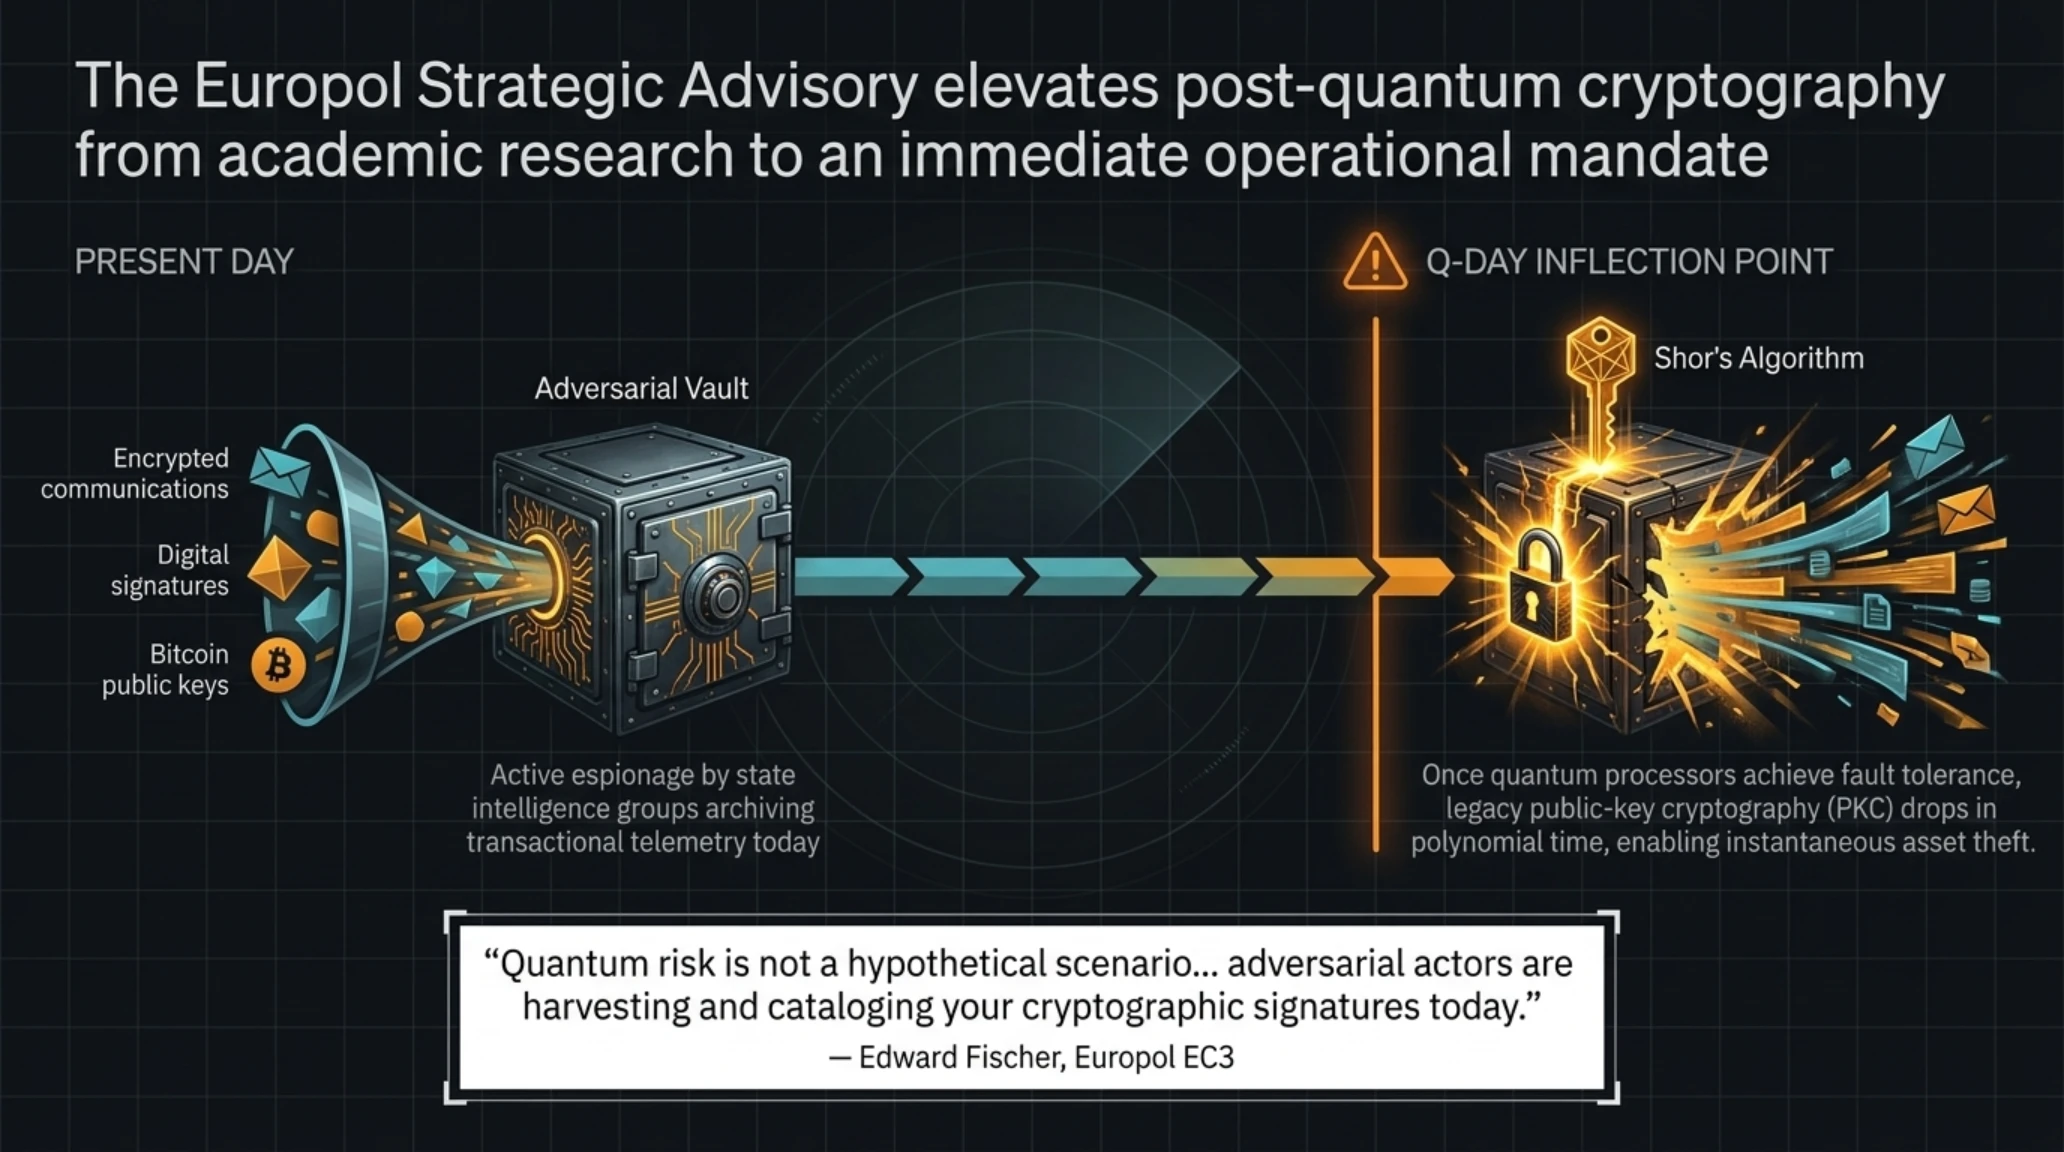
وأوضحت الدراسة الفنية لليوروبول أنه بالرغم من صمود دوال التجزئة الرياضية مثل SHA-256 المستخدمة في تعدين البيتكوين أمام هجمات المعالجات الكمومية بفضل طبيعتها أحادية الاتجاه، فإن الخطر الداهم يتربص بأنظمة تشفير المفتاح العام (Public-Key Cryptography). ففي شبكات مثل بيتكوين وإيثيريوم، ينكشف المفتاح العام للمحفظة على سجل البلوكشين المفتوح بمجرد إرسال أول معاملة مالية منها. وعند وصول الحواسيب الكمومية إلى القدرة التشغيلية الكافية مستقبلاً وهي اللحظة المعروفة في الأوساط العلمية بـ «يوم الحسم الكمومي» (Q-Day) ستكون خوارزمية شور (Shor's Algorithm) قادرة على استنتاج المفتاح الخاص المقابل للمفتاح العام المكشوف في دقائق معدودة، مما يمكن المهاجمين من إفراغ الأرصدة دون الحاجة لكسر أي كلمات مرور.
وجاءت أبرز النقاط التحذيرية في تقرير الوكالة الأوروبية لتشمل الجوانب التالية:
- تكتيك «احصد الآن وفك التشفير لاحقاً» (Harvest Now, Decrypt Later): قيام أجهزة استخباراتية وجهات معادية بتخزين البيانات المشفرة والمفاتيح العامة للبلوكشين حالياً بهدف فك تشفيرها فور اكتمال التفوق الكمومي.
- هشاشة العناوين النشطة لشبكة البيتكوين: تعرض جميع المحافظ التي أجرت معاملات سابقة لخطر الاختراق المباشر نظراً لوجود مفاتيحها العامة بصورة مكشوفة في السجل الموزع.
- التعقيد الزمني لترقية البروتوكولات الأساسية: استغراق عمليات الترقية الشاملة (Hard Forks) لشبكات البلوكشين سنوات من التنسيق الفني، مما يجعل أي تأخير حالي بمثابة مجازفة كارثية.
- إلزامية تبني المرونة التشفيرية (Crypto-Agility): ضرورة بناء محافظ ذكية ومنصات تداول تدعم استبدال خوارزميات التوقيع الرقمي بسلاسة ودون تعطيل للعمليات المالية.
- امتداد الخطر لبروتوكولات الإنترنت الكبرى: تأكيد التقرير على أن بروتوكولات الويب التأسيسية مثل TLS و SSH تواجه التهديد ذاته، مما يستوجب تحركاً سيبرانياً شاملاً.
يضع هذا التقييم الصريح أطر العمل الأمنية أمام واقع جديد يتطلب التحرك الفوري والانتقال من النقاشات النظرية إلى الخطوات التطبيقية لحماية الثروات الرقمية.
وتسارع المراكز البحثية في كبرى شبكات البلوكشين لتطوير خوارزميات التوقيع المعتمدة على التشفير القائم على الشبكات الشبيكية (Lattice-Based Cryptography) لمواجهة هذا التحدي المتصاعد.
ويؤكد الاقتباس التالي من أحد كبار مسؤولي استراتيجية التشفير في الشرطة الأوروبية على الطبيعة الاستباقية لهذا التهديد وضرورة التصدي له دون تأخير.
واختتمت اليوروبول مذكرتها بدعوة المصارف المركزية ومديري الأصول وصناديق الاستثمار إلى الالتزام بالمعايير التوجيهية لمعهد NIST الأمريكي للتشفير ما بعد الكمومي لضمان أمان المعاملات المستقبلية.
وتدعو المؤسسات التكنولوجية الرائدة في المنطقة العربية إلى إطلاق مبادرات بحثية مشتركة بين الجامعات ومطوري البلوكشين لاختبار خوارزميات التشفير ما بعد الكمومي في بيئات تجريبية محلية. إن بناء الكفاءات المتخصصة في أمن التشفير المتقدم والجاهزية الكمومية يمثل استثماراً سيادياً حيوياً يصون مقدرات الاقتصاد الرقمي ويوفر بيئة آمنة لنمو مشاريع التكنولوجيا المالية والأصول الافتراضية لعقود قادمة.
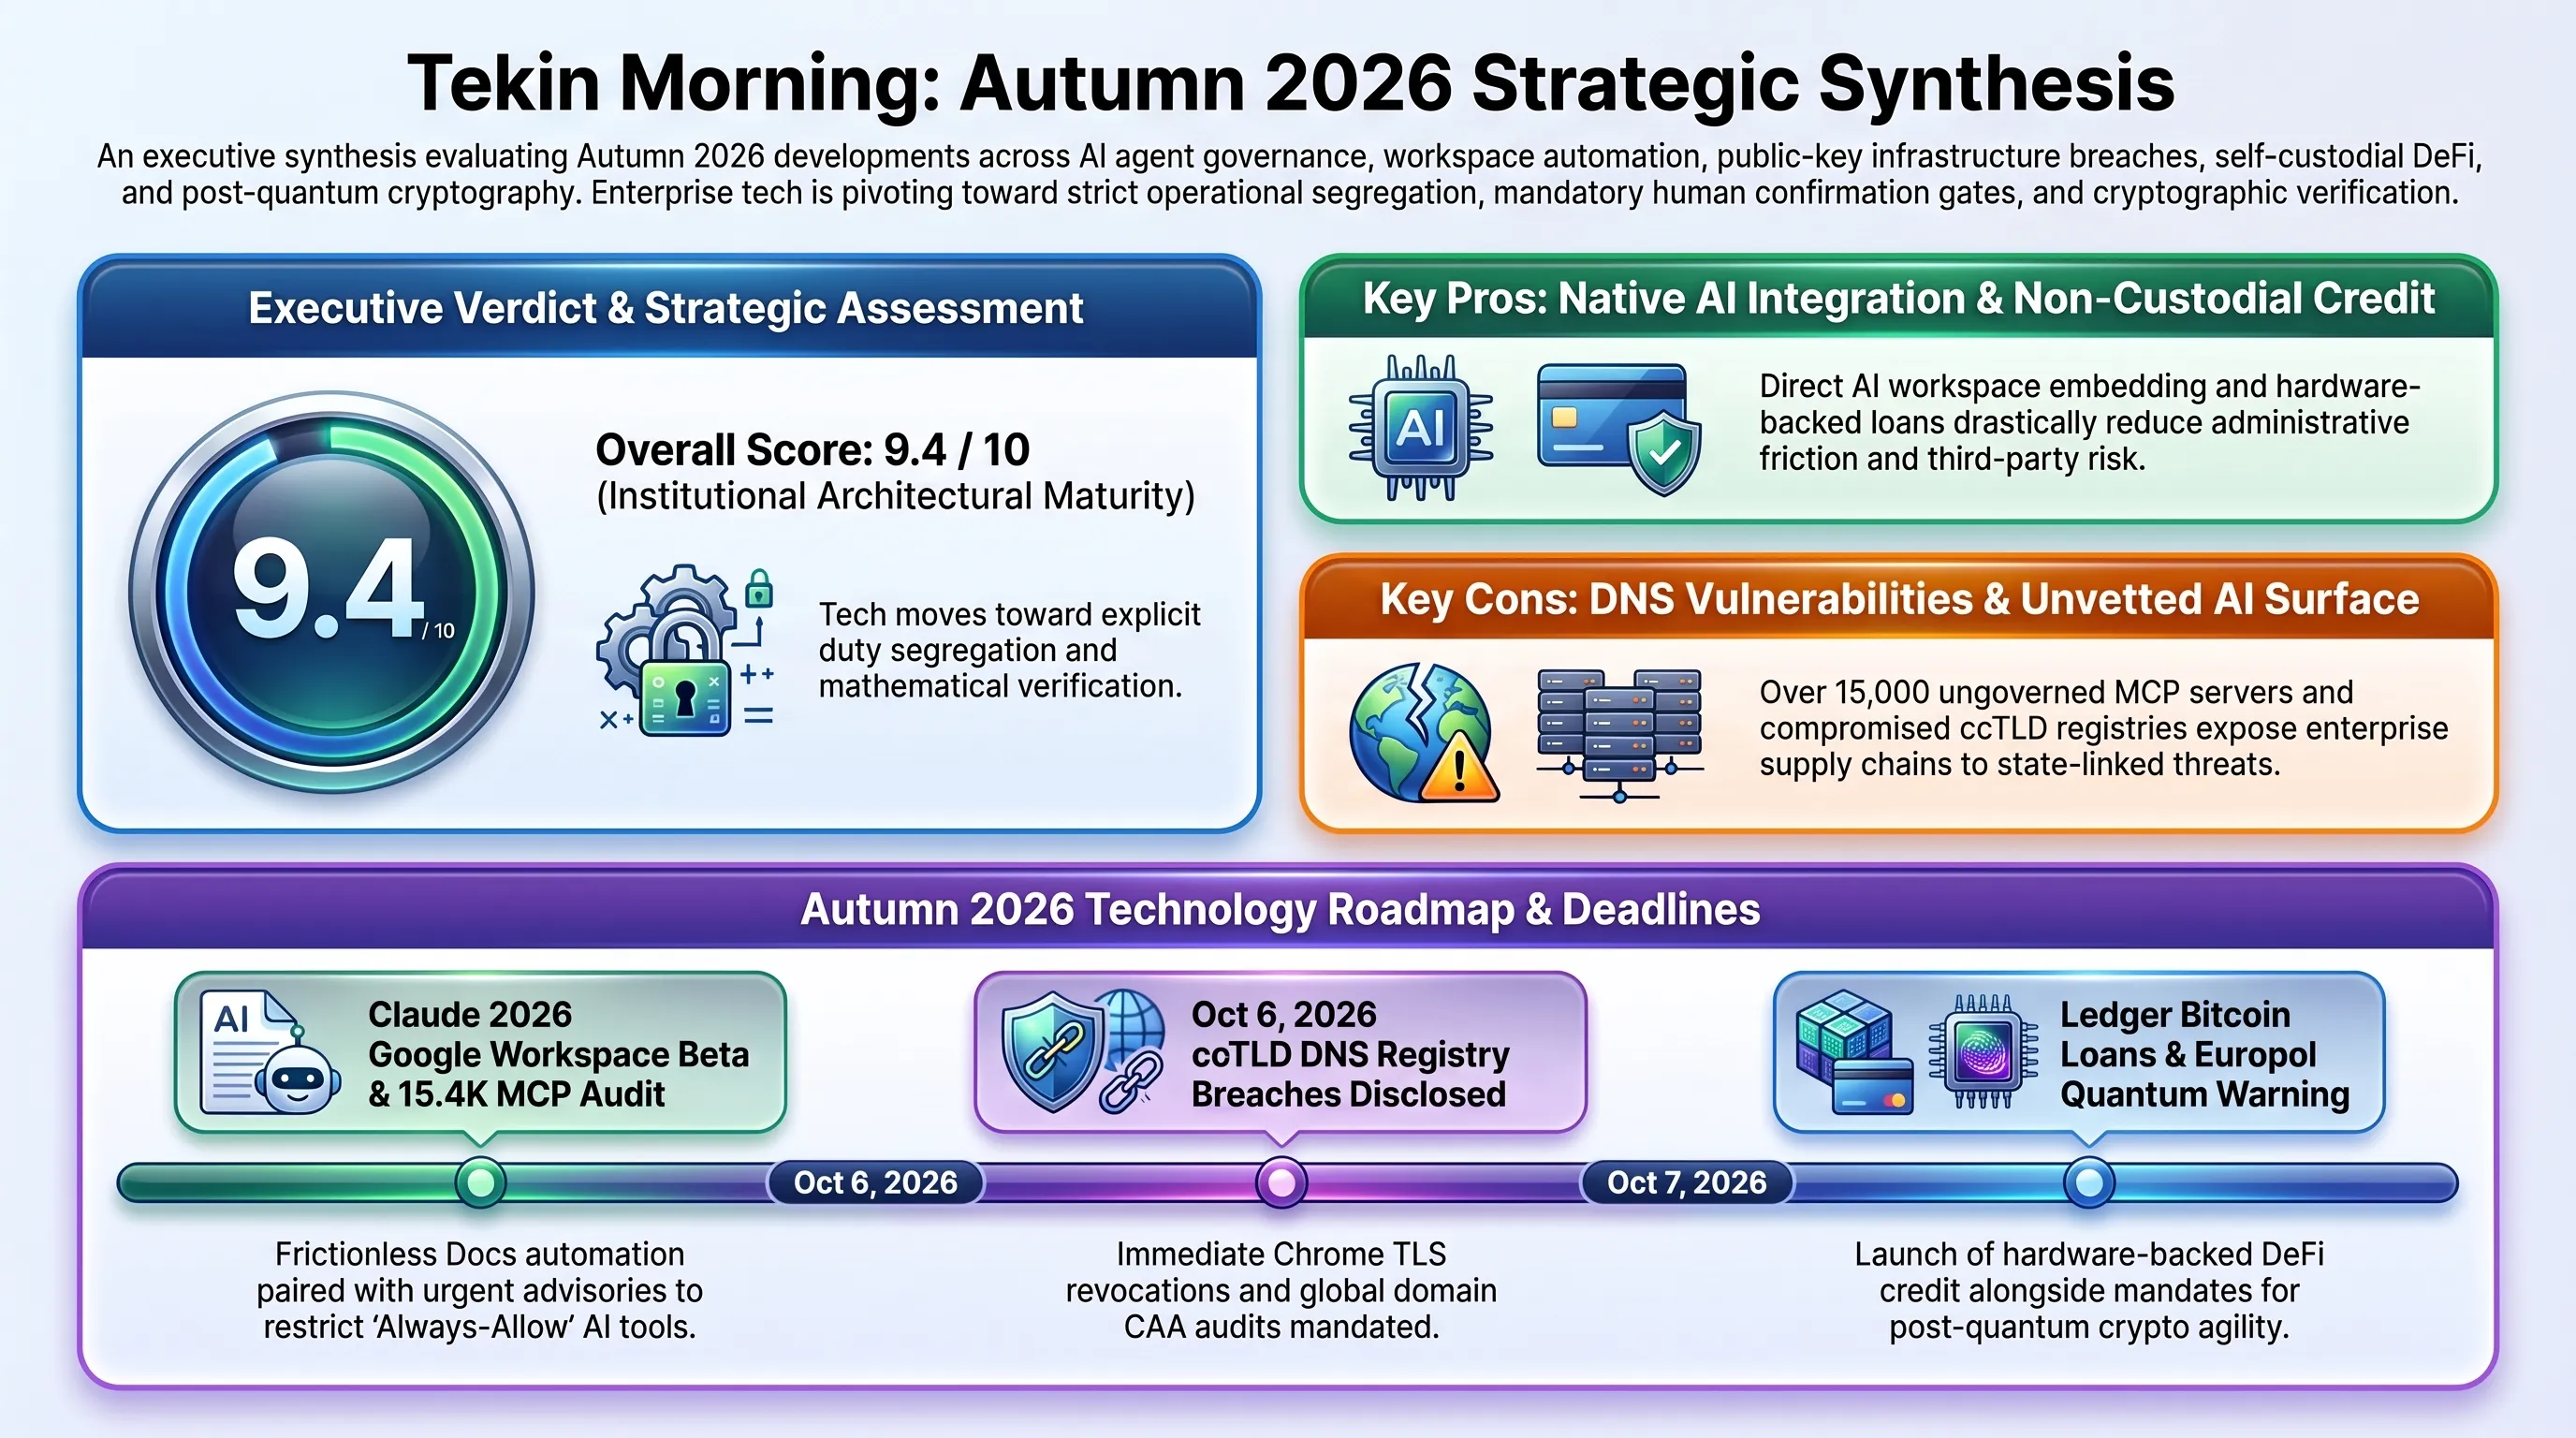
التحليل الاستراتيجي وخارطة طريق التوازنات التقنية لخريف 2026
يعكس التزامن اللافت في تحولات أمن الذكاء الاصطناعي التوليدي، وأدوات الإنتاجية المكتبية، والبنية التحتية لبروتوكولات الويب، وأسواق الائتمان اللامركزي، دخول المنظومة الرقمية العالمية مرحلة جديدة تعيد صياغة العلاقات بين الإنسان والبرمجيات والمنصات السحابية. إن تدقيق 15 ألف خادم لبروتوكول سياق النموذج (MCP)، واختراق سجلات النطاقات الوطنية لتزوير شهادات أمان غوغل، يذكران بحقيقة ملحة: لا ينبغي أن يدفع الحماس للتقنيات الصاعدة نحو التهاون في ركائز الأمن التأسيسية، فالأعمدة التقليدية لثقة الإنترنت ما زالت بحاجة لرقابة لصيقة وتحديث مستمر.
وفي المقابل، فإن الحضور المباشر لنموذج Claude داخل Google Workspace وظهور المهام الإجرائية في تطبيق Gmail عبر Gemini مع التمسك الصارم بشرط الموافقة البشرية، يجسدان المسار السليم لدمج الحلول المعرفية في بيئات العمل. في هذا الإطار، تتحول التقنية إلى أداة لتمكين الكفاءة البشرية وتخفيف الأعباء الروتينية بدلاً من الانفراد باتخاذ القرارات دون إشراف. كما أن خطوة ليدجر لتمكين قروض البيتكوين ذاتية الحضانة جنباً إلى جنب مع تحذيرات اليوروبول الاستباقية من مخاطر الحوسبة الكمومية، تكشفان عن نضج الاقتصاد الرقمي الذي بات يجمع بين ابتكار الخدمات المالية في الحاضر والتحصين الاستباقي للثروات ضد مخاطر المستقبل.
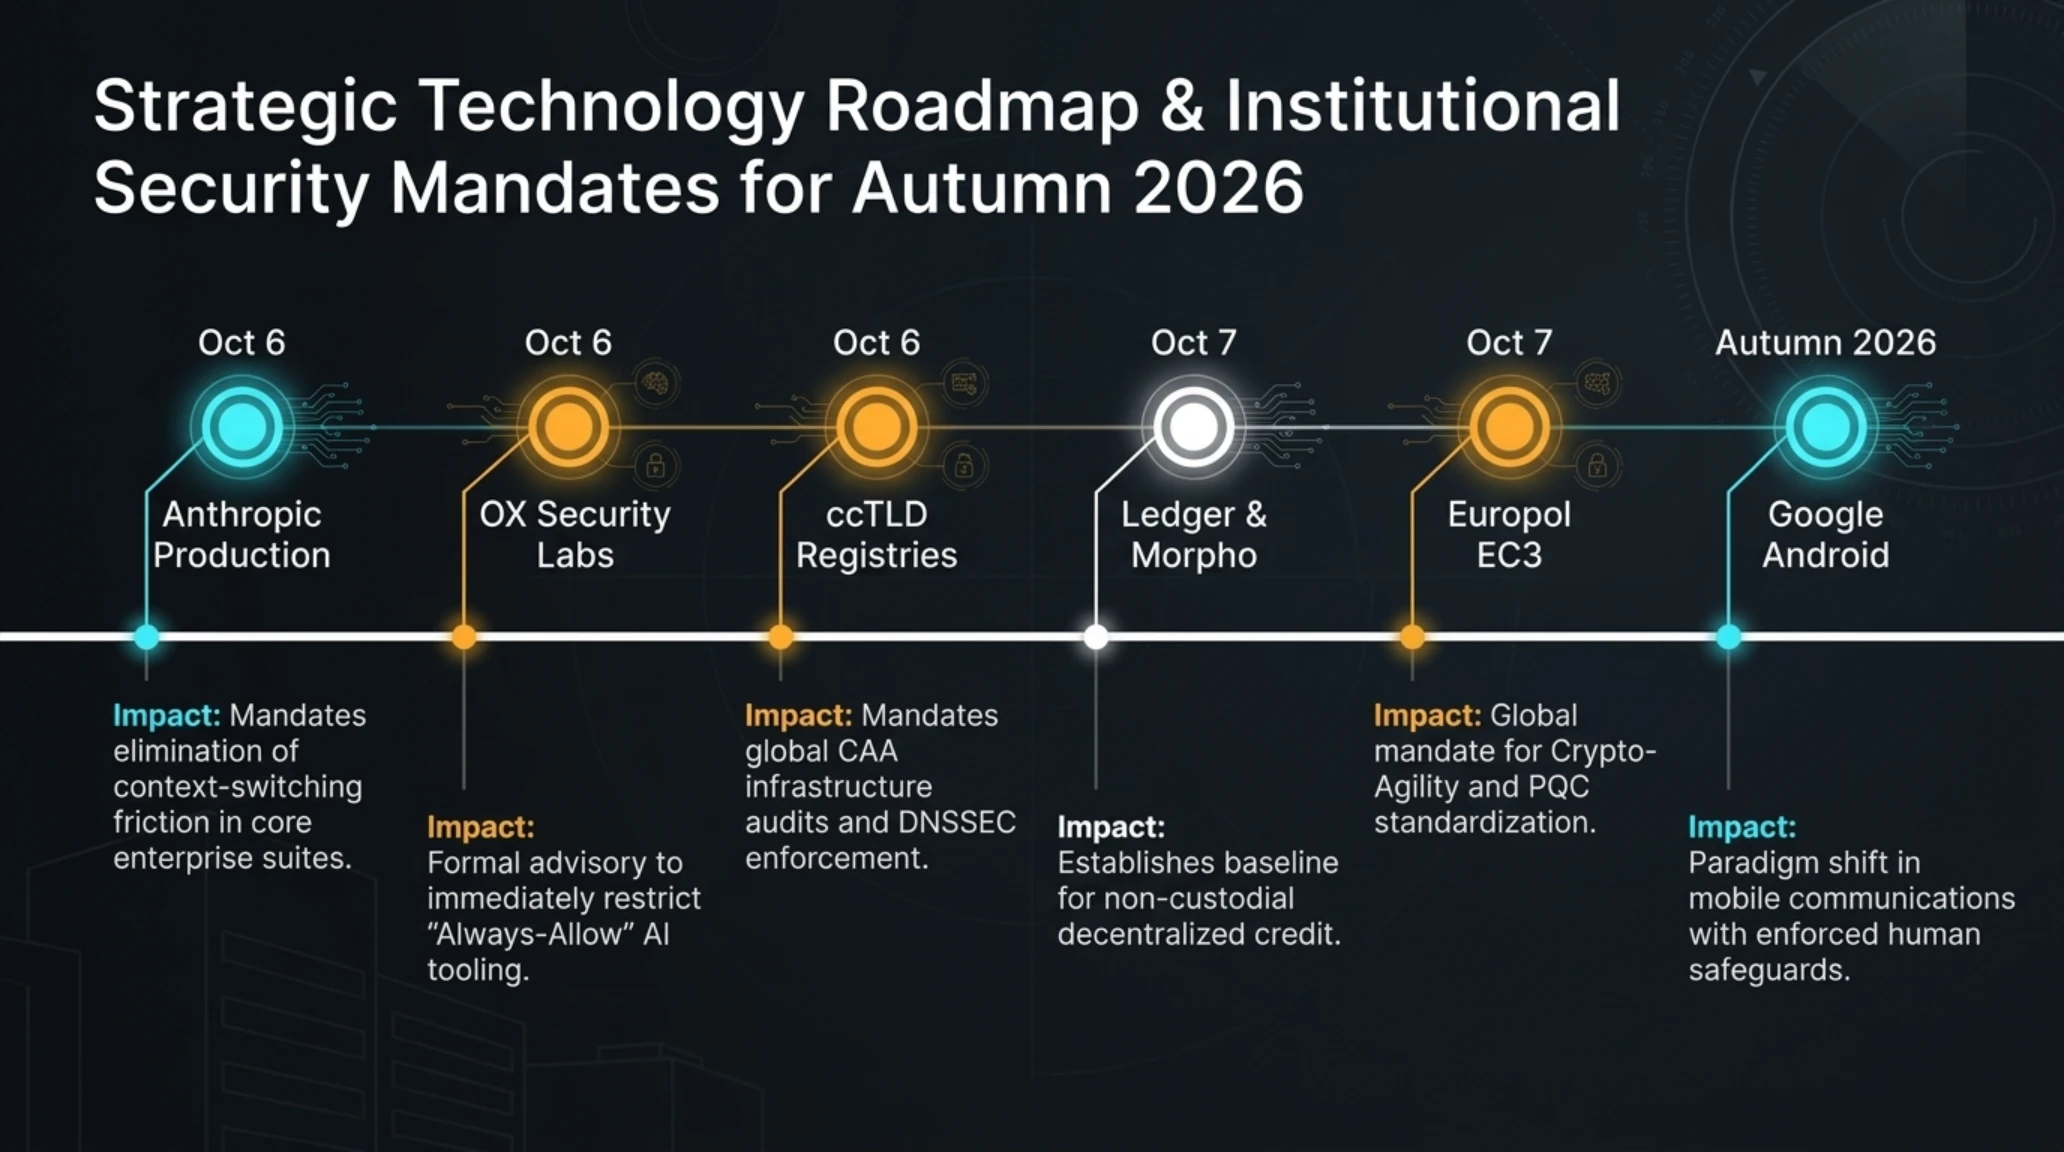
التسلسل الزمني للأحداث والمواعيد الأمنية الحاسمة لخريف 2026
| تاريخ الحدث | المنصة المعنية | التطور التشغيلي | التأثير على بيئة الأعمال |
|---|---|---|---|
| 6 أكتوبر 2026 | Anthropic Production | إطلاق النسخة التجريبية العامة لـ Claude داخل Google Workspace | إلغاء هدر الوقت في النسخ واللصق ورفع كفاءة صياغة الوثائق |
| 6 أكتوبر 2026 | OX Security Labs | نشر نتائج تدقيق 15,465 خادم بروتوكول سياق النموذج (MCP) | تنبيه الشركات لمخاطر أذونات السماح الدائم والاستضافة الأجنبية |
| 6 أكتوبر 2026 | ccTLD Registries | رصد إصدار شهادات TLS مزورة لنطاقات غوغل الحيوية | حظر فوري للشهادات في كروم والدعوة لتطبيق سجلات CAA |
| 7 أكتوبر 2026 | Ledger & Morpho | بدء الإتاحة العامة لقروض البيتكوين بضمانات cbBTC و wBTC | تدشين مرحلة التمويل اللامركزي المحمي بالحضانة الذاتية |
| 7 أكتوبر 2026 | Europol EC3 | إصدار تقرير استراتيجي حول مخاطر الحواسيب الكمومية للمحافظ | مطالبة دولية لشبكات البلوكشين بتبني معايير PQC المقاومة |
| خريف 2026 | Google Android | بدء الاختبارات الميدانية لمهام Gemini الإجرائية في تطبيق Gmail | تحول صندوق الوارد من مجرد واجهة عرض إلى مركز إدارة للمهام |
- الاندماج المباشر لمساعدات الذكاء الاصطناعي في بيئات المستندات السحابية دون المساس بخصوصية بيانات الشركات
- تطوير أدوات وكلاء الهواتف الذكية مع شرط التحقق البشري الإلزامي لتفادي الأخطاء الكارثية
- إتاحة تسييل أصول البيتكوين ضمن أطر الحضانة الذاتية دون التنازل عن المفاتيح الخاصة لأطراف وسيطة
- كشف الثغرات البنيوية في بروتوكولات الوكلاء الناشئة مثل MCP مبكراً قبل استغلالها في اختراقات كبرى
- استمرار هشاشة البنى التحتية لسجلات النطاقات الوطنية ومخاطر استغلالها في تزوير الهويات المشفرة
- وجود آلاف الخوادم غير الآمنة لأدوات الذكاء الاصطناعي في دول ذات بيئات تشريعية معادية دون رقابة كافية
- التعقيدات التقنية والزمنية البالغة التي تكتنف ترقية شبكات البلوكشين نحو خوارزميات التشفير بعد الكمومي
توضح هذه المؤشرات التقنية المتداخلة أن بيئة الابتكار في خريف 2026 أصبحت تضع سلامة الهيكل الحوكمي والامتثال القانوني في مرتبة موازية لسرعة الإطلاق. والمؤسسات التي تنجح في مواءمة طفرات الأتمتة مع صرامة إدارة المخاطر هي وحدها المؤهلة للاستحواذ على ثقة المستثمرين والعملاء في المرحلة المقبلة.
يقف القادة التنفيذيون ومديرو التكنولوجيا اليوم أمام اختبار استراتيجي حاسم: الإقدام على تبني أتمتة الوكلاء الأذكياء بالتزامن مع تشييد بوابات دفاعية راسخة، وهو النهج الذي سيحدد هوية الكيانات الرائدة والمستدامة في الاقتصاد الرقمي للسنوات القادمة.
الخلاصة الاستراتيجية والرؤية المستقبلية
المصادر والمراجع الرسمية
- تقرير التدقيق الشامل لخوادم بروتوكول MCP: بوابة The Hacker News الإخبارية و مدونة أبحاث OX Security الرسمية
- الإعلان الرسمي لإضافة Claude for Google Workspace: موقع 9to5Google التحليلي و غرفة أخبار شركة Anthropic
- التفكيك التقني لمهام جميناي في تطبيق جيميل: منصة Android Authority التقنية و وكالة 9to5Google
- تحقيق تزوير شهادات TLS عبر سجلات النطاقات الوطنية: صحيفة Ars Technica الاستقصائية و منصة The Record Media
- إطلاق خدمة قروض البيتكوين ذاتية الحضانة من ليدجر: وكالة Decrypt الإخبارية و الموقع الرسمي لشركة Ledger
- التقرير الاستراتيجي للشرطة الأوروبية حول التهديد الكمومي: منصة Cointelegraph التحليلية و منصة CoinDesk الإخبارية
الأسئلة الشائعة والتحليلات الفنية
ما هو بروتوكول MCP ولماذا وصفت ثغراته بالخطيرة للغاية؟
بروتوكول سياق النموذج (MCP) هو معيار يتيح لوكلاء الذكاء الاصطناعي التفاعل مع الأدوات وقواعد البيانات الخارجية. تكمن خطورته في أنه عند اتصال الوكيل بخادم غير محمي أو مخترق، يمكن للمهاجم استغلال صلاحيات السماح الدائم وحقن تعليمات خفية تؤدي لسرقة الملفات المحلية الحساسة وتنفيذ أوامر ضارة داخل بيئة التطوير.
لمن تتوفر إضافة Claude for Google Workspace وكيف يتم تفعيلها؟
تتوفر الإضافة حالياً في مرحلتها التجريبية العامة لجميع مشتركي خطط كلود المدفوعة (Pro و Team و Enterprise). ويمكن للمستخدمين تثبيتها عبر متجر Google Workspace Marketplace وفتح الشريط الجانبي الذكي داخل محررات المستندات وجداول البيانات والعروض التقديمية.
كيف تحمي ميزة المهام الإجرائية في Gmail المستخدم من إرسال رسائل غير مقصودة؟
اعتمدت غوغل بوابة تحقق بشرية إلزامية (Human-in-the-Loop)؛ حيث يقوم جميناي بتحليل الرسائل وجمع البيانات وإعداد مسودة الرد في الخلفية، لكن زر الإرسال الفعلي يظل مقفلاً ولا تكتمل المهمة إلا بعد أن يقوم المستخدم بمراجعة النص واعتماده يدوياً.
كيف تمكن المهاجمون من استصدار شهادات أمان TLS رسمية لنطاقات غوغل؟
اخترق المهاجمون خوادم سجلات النطاقات الوطنية (.gh و .sl و .as) وتلاعبوا بسجلات أسماء النطاقات المعتمدة (DNS). خدع هذا التلاعب هيئات إصدار الشهادات الرقمية التي اعتبرت المهاجمين الملاك الشرعيين للنطاقات وأصدرت لهم شهادات تشفير حقيقية وسارية.
كيف تتيح خدمة Ledger الحصول على قروض دون الحاجة لبيع البيتكوين؟
يقوم المستخدم برهن عملات البيتكوين المغلفة (cbBTC أو wBTC) داخل عقود ذكية لبروتوكول Morpho، ويحصل في المقابل على قروض بالعملات المستقرة مثل USDC أو USDT. تتم كافة خطوات الرهن والموافقة عبر التوقيع العتادي على جهاز ليدجر دون التنازل عن الملكية.
لماذا تمثل الحواسيب الكمومية تهديداً لمحفظات العملات الرقمية وما سبل المواجهة؟
تستطيع الحواسيب الكمومية المستقبلية استخدام خوارزمية شور لاستنتاج المفتاح الخاص من المفتاح العام المكشوف للمحفظة على البلوكشين وسرقة الأموال. يتمثل الحل الجذري في ترقية الشبكات لتبني معايير التشفير بعد الكمومي (PQC) وتطبيق آليات المرونة التشفيرية.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ ٨ أكتوبر ٢٠٢٦: أزمة خوادم MCP، اختراق DNS وقروض ليدجر