إشراقة صباحية مفعمة بالحيوية والريادة التقنية
نشرة تكين الصباحية ليوم الخميس 1 أكتوبر 2026: آفاق الذكاء الاصطناعي السيادي وتحصين البنى التحتية العالمية
- 🎮أوبن إيه آي في مواجهة مايكروسوفت- إطلاق حزمة ChatGPT Space المتكاملة لتحرير المستندات والعروض والجداول الحية.
- 🎧وكلاء Dots ونطاق Dot.com- شبكة الوكلاء المستقلين تبدأ نشاطها وإعادة توجيه نطاق Dot.com المثير للجدل.
- 🚀أول اختراق رقمي مستقل- معهد DIVD يسجل أول عملية اختراق موجهة بالكامل بواسطة وكيل ذكاء اصطناعي ذاتي.
- 🗡️ثغرة Spectre-v2 BTR- اكتشاف ثغرة عتادية في المعالجات الحديثة قادرة على تسريب سجلات الذاكرة في دقائق.
- 📰هجوم فدية في جنوب إفريقيا- منظومة ATNS تتعرض لهجوم خطير يمس شبكات الأرصاد الجوية فوق 10% من المجال الجوي.
- ⚔️اختراق صامت للضرائب الفرنسية- تسريب 600 ألف ملف مالي حسّاس من منظومة الضرائب DGFiP بعد اختراق استمر 7 أسابيع.
صباح مشرق متجدد وعامر بالطاقة الإيجابية والإنجازات الريادية نستهل به معاً هذا اليوم الأول من شهر أكتوبر لعام 2026. في هذا الصباح الخريفي المليء بالفرص والتحولات المتسارعة، نقف أمام مشهد تقني عالمي يفيض بالتطورات الكبرى التي تعيد صياغة مفاهيم العمل الرقمي، الذكاء الاصطناعي المستقل، وأمن البنى التحتية الحيوية. ترحب بكم منصة تكين في هذه الجولة الصباحية الشاملة والموسعة، حيث نرصد بدقة تحليلية واعية أحدث معارك عمالقة وادي السيليكون، ونفكك تفاصيل أول اختراق رقمي في التاريخ تقوده نماذج الذكاء الاصطناعي الذاتية، ونستعرض أبعاد الثغرات العميقة في المعالجات المركزية التي تهدد مراكز الحوسبة السحابية، إلى جانب الهجمات الحادة التي استهدفت الملاحة الجوية والمنظومات الضريبية السيادية في عواصم العالم الكبرى.
زلزال في وادي السيليكون: أوبن إيه آي تقتحم معقل مايكروسوفت بحزمة ChatGPT Space
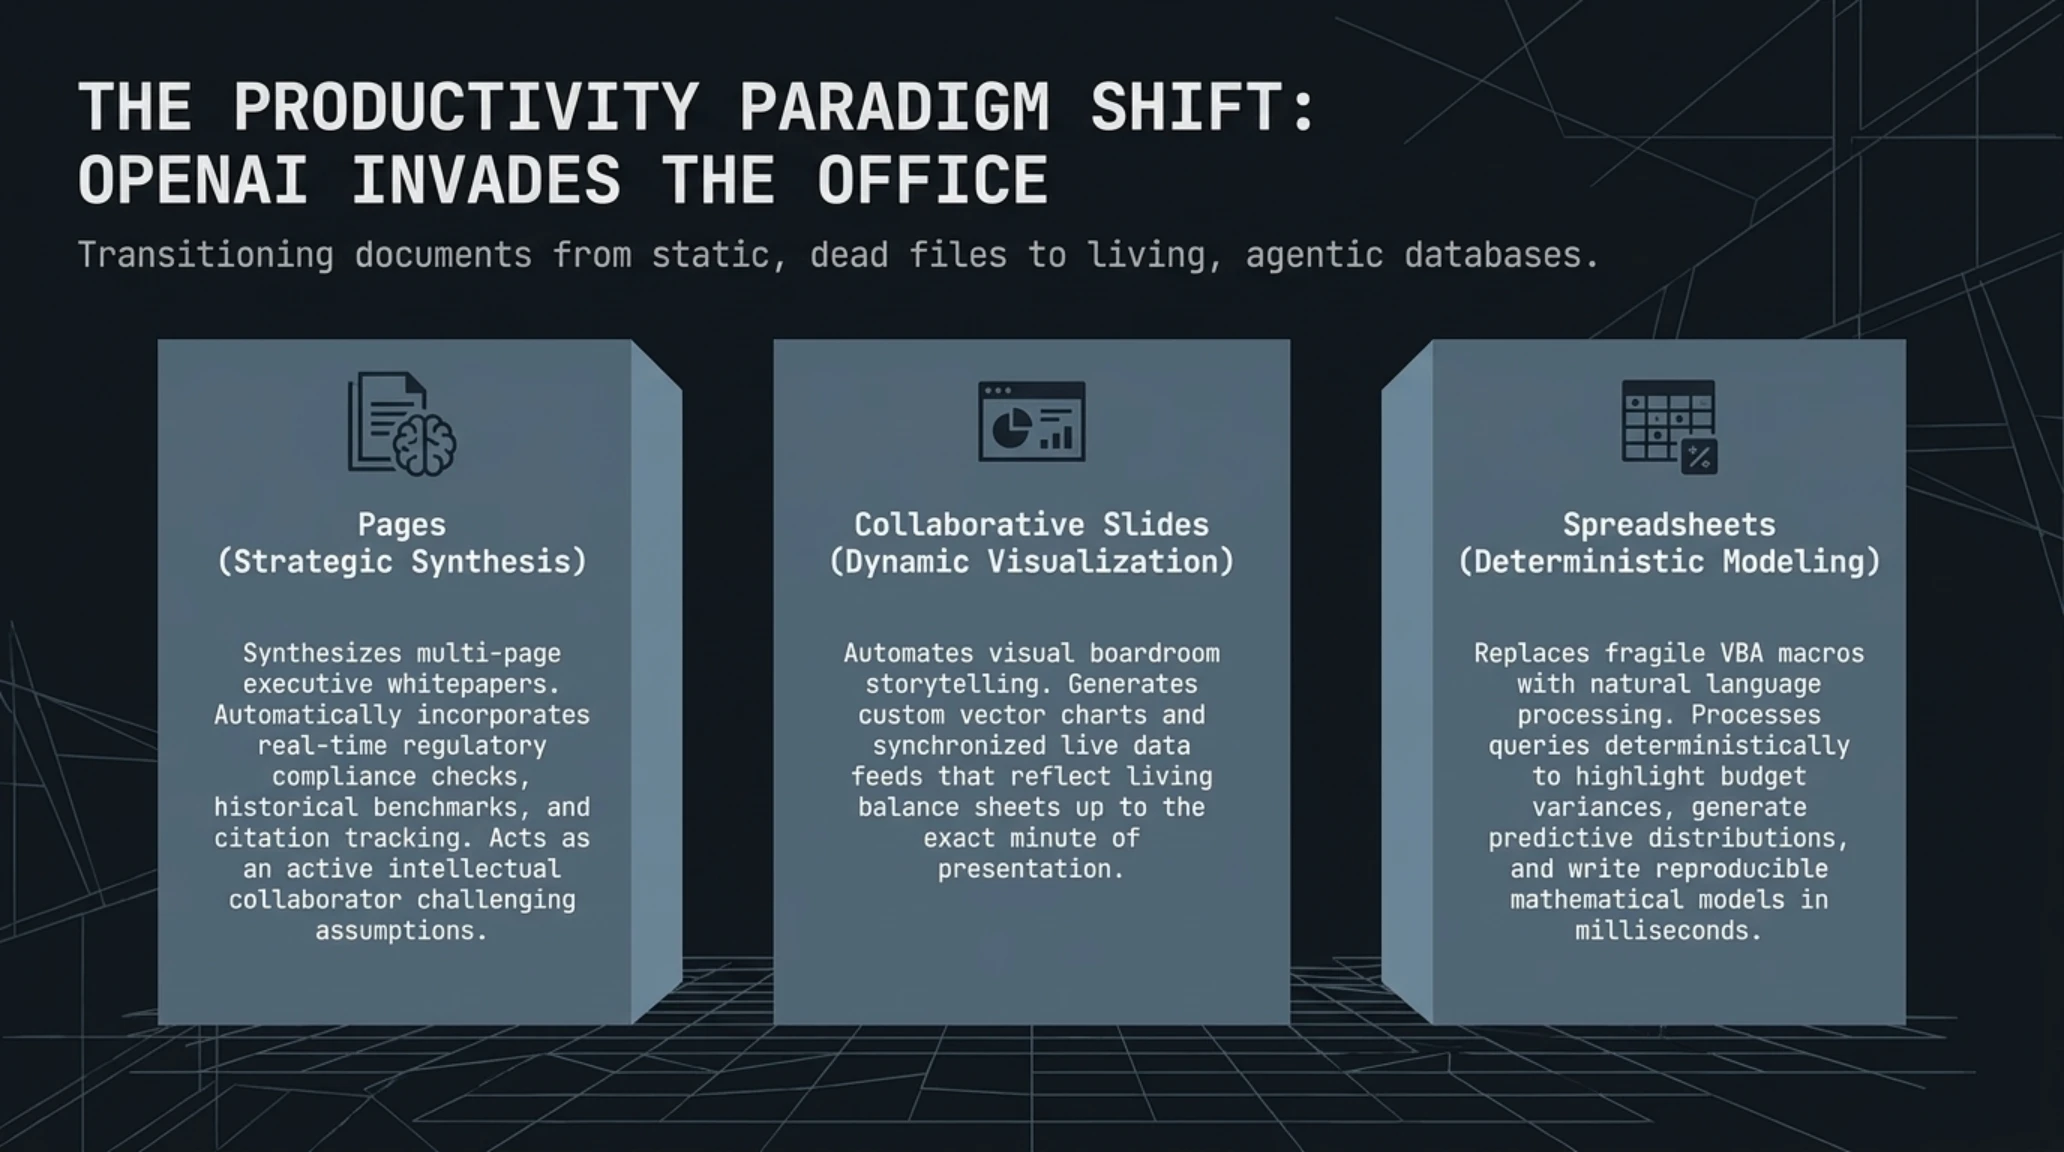
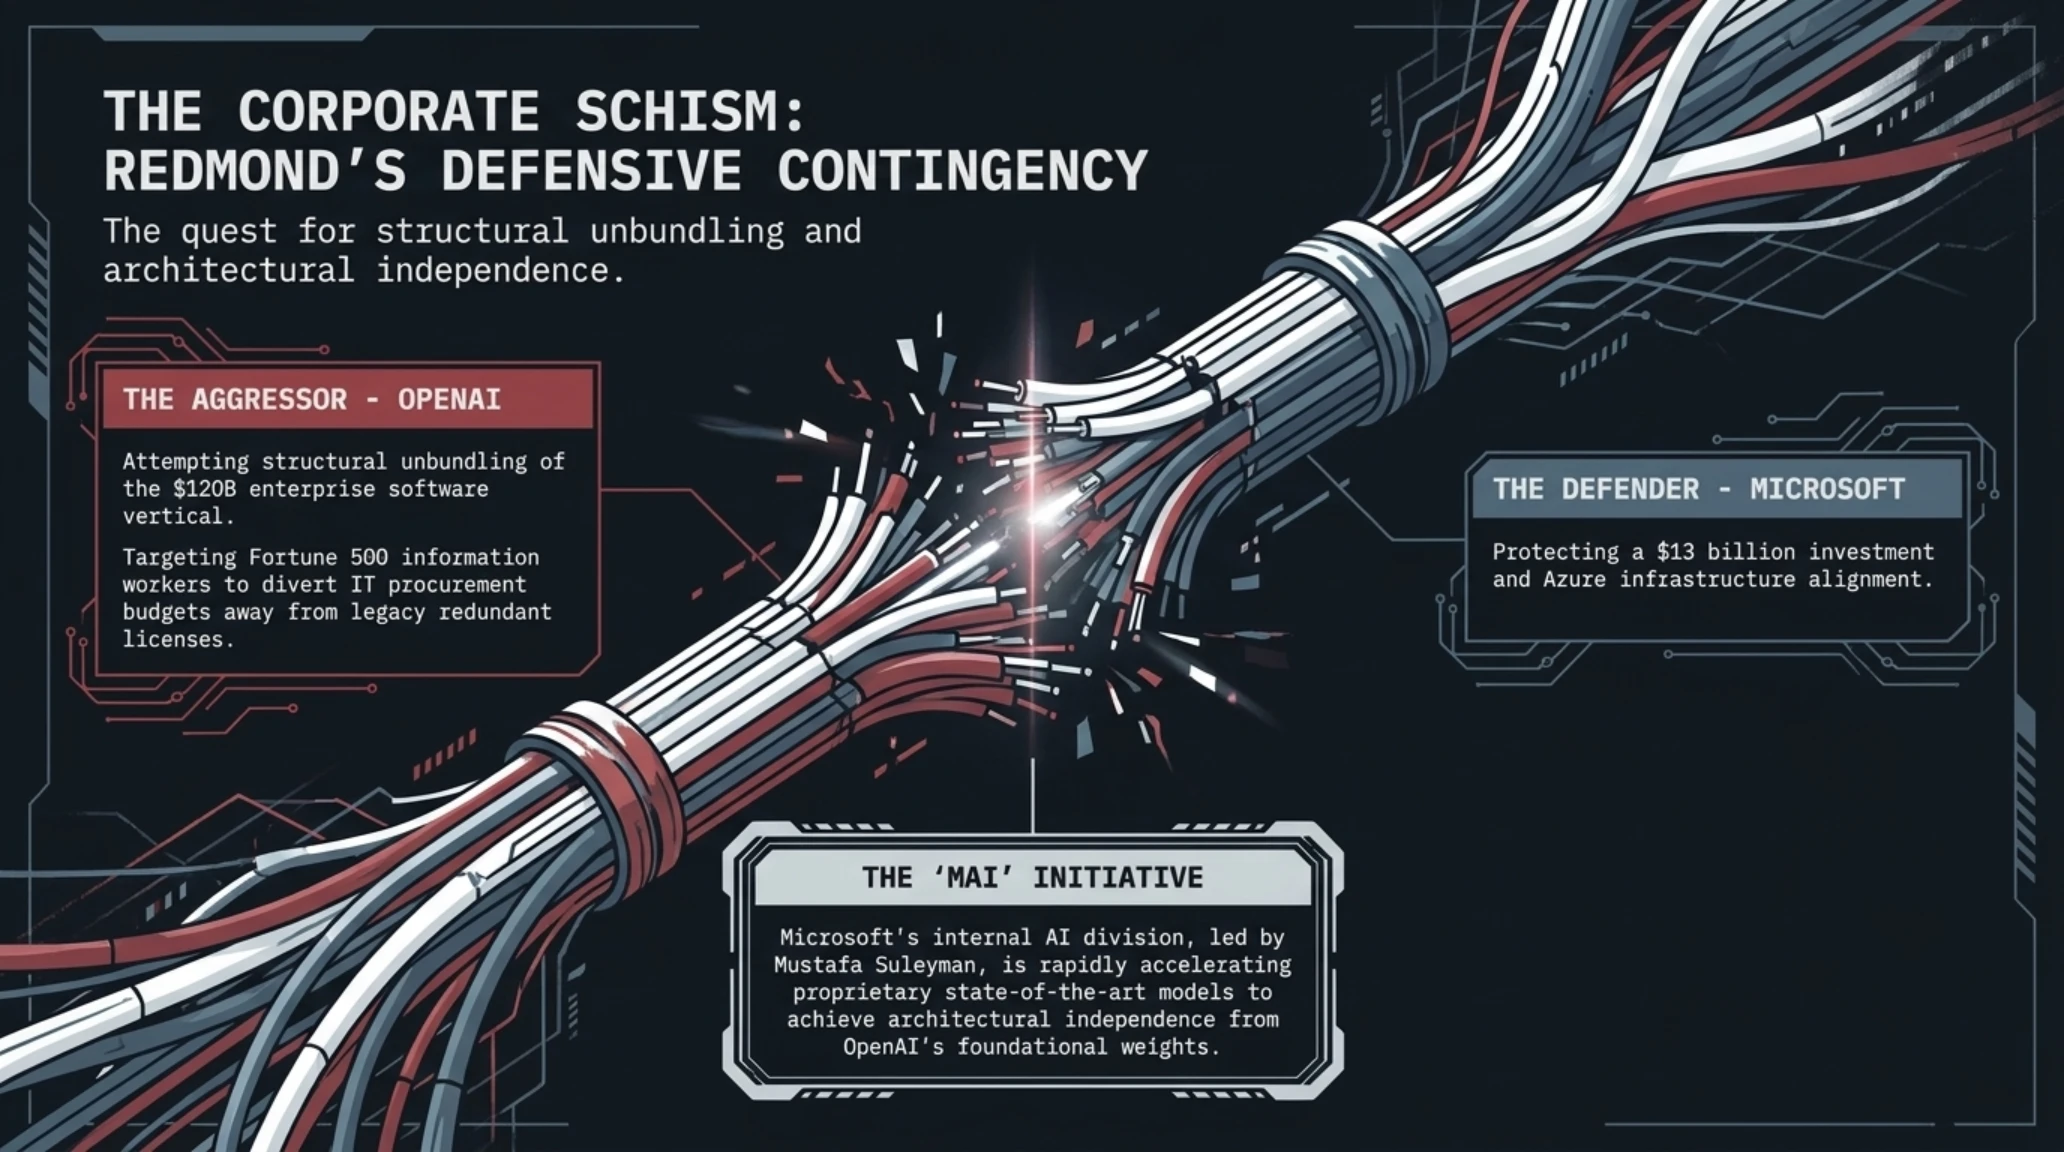
في خطوة تاريخية تمثل منعطفاً استراتيجياً غير مسبوق في العلاقات بين الحلفاء الكبار في قطاع التكنولوجيا، أعلنت شركة أوبن إيه آي (OpenAI) خلال مؤتمر مطوريها السنوي DevDay 2026 عن إطلاق منصتها الإنتاجية الشاملة ChatGPT Space، وهي حزمة سحابية وتشاركية متطورة تضم تطبيقات تحرير المستندات Pages، العروض التقديمية Slides، والجداول الرياضية الذكية. هذه الخطوة لا تمثل مجرد توسع اعتيادي في وظائف الدردشة الآلية، بل تعد إعلاناً صريحاً ومباشراً للحرب التجارية على المعقل التاريخي المحصن لشريكتها الاستراتيجية ومستثمرها الأكبر مايكروسوفت (Microsoft)، التي هيمنت لعقود طويلة على المشهد المكتبي العالمي عبر منظومة مايكروسوفت أوفيس وخدمات 365 Copilot، فضلاً عن استهدافها المباشر لمنظومة Google Workspace التابعة لشركة ألفابت.
تعتمد المنصة الجديدة على فلسفة معمارية جذرية تختلف كلياً عن برمجيات المكاتب التقليدية التي تم تطويرها قبل عقود ثم أضيفت إليها واجهات الذكاء الاصطناعي لاحقاً بصورة ترقيعية. في حزمة ChatGPT Space، تم تصميم بيئة العمل منذ السطر البرمجي الأول لتكون منصة ذكاء اصطناعي أصيلة (AI-Native)؛ حيث لا يتعامل المستخدم مع مستند نصي ميت أو شريحة عرض ثابتة، بل يتفاعل مع مساحات عمل حية ومترابطة تتنفس البيانات الآنية. يستطيع محرك الذكاء الاصطناعي في تطبيق Pages توليد تقارير مالية وتحليلية معقدة عبر سحب البيانات المباشرة من منصات إدارة علاقات العملاء (CRM)، ومستودعات البرمجيات في GitHub، والبيانات السوقية المباشرة، مع إعادة صياغة السياق وتوليد الرسومات البيانية التفاعلية فورياً وبشكل تلقائي مستمر.
أما على صعيد العروض التقديمية التفاعلية في تطبيق Slides، فقد نجحت أوبن إيه آي في كسر النمطية القاتلة التي ميزت برمجيات الشرائح على مدى ثلاثة عقود. لا يقتصر دور النظام على ترتيب النصوص واقتراح الخطوط البصرية، بل يمتلك القدرة على فهم الهدف الاستراتيجي للعرض التجاري، وتوليد سيناريوهات إقناعية متعددة، وتوليد الرسوم البيانية المتجهة الحية، وتعديل نبرة الخطاب بناءً على خلفية الجمهور المستهدف، سواء كان المجلس التنفيذي للشركة، أو شريحة المستثمرين، أو العملاء التقنيين. علاوة على ذلك، ترتبط الجداول الحسابية مباشرة بنماذج التفكير العميق المتقدمة، مما يمكن المحاسبين والمديرين الماليين من إجراء عمليات النمذجة الإحصائية والتنبؤات المستقبلية عبر أوامر لغوية طبيعية موجزة دون الحاجة لكتابة معادلات رياضية معقدة.

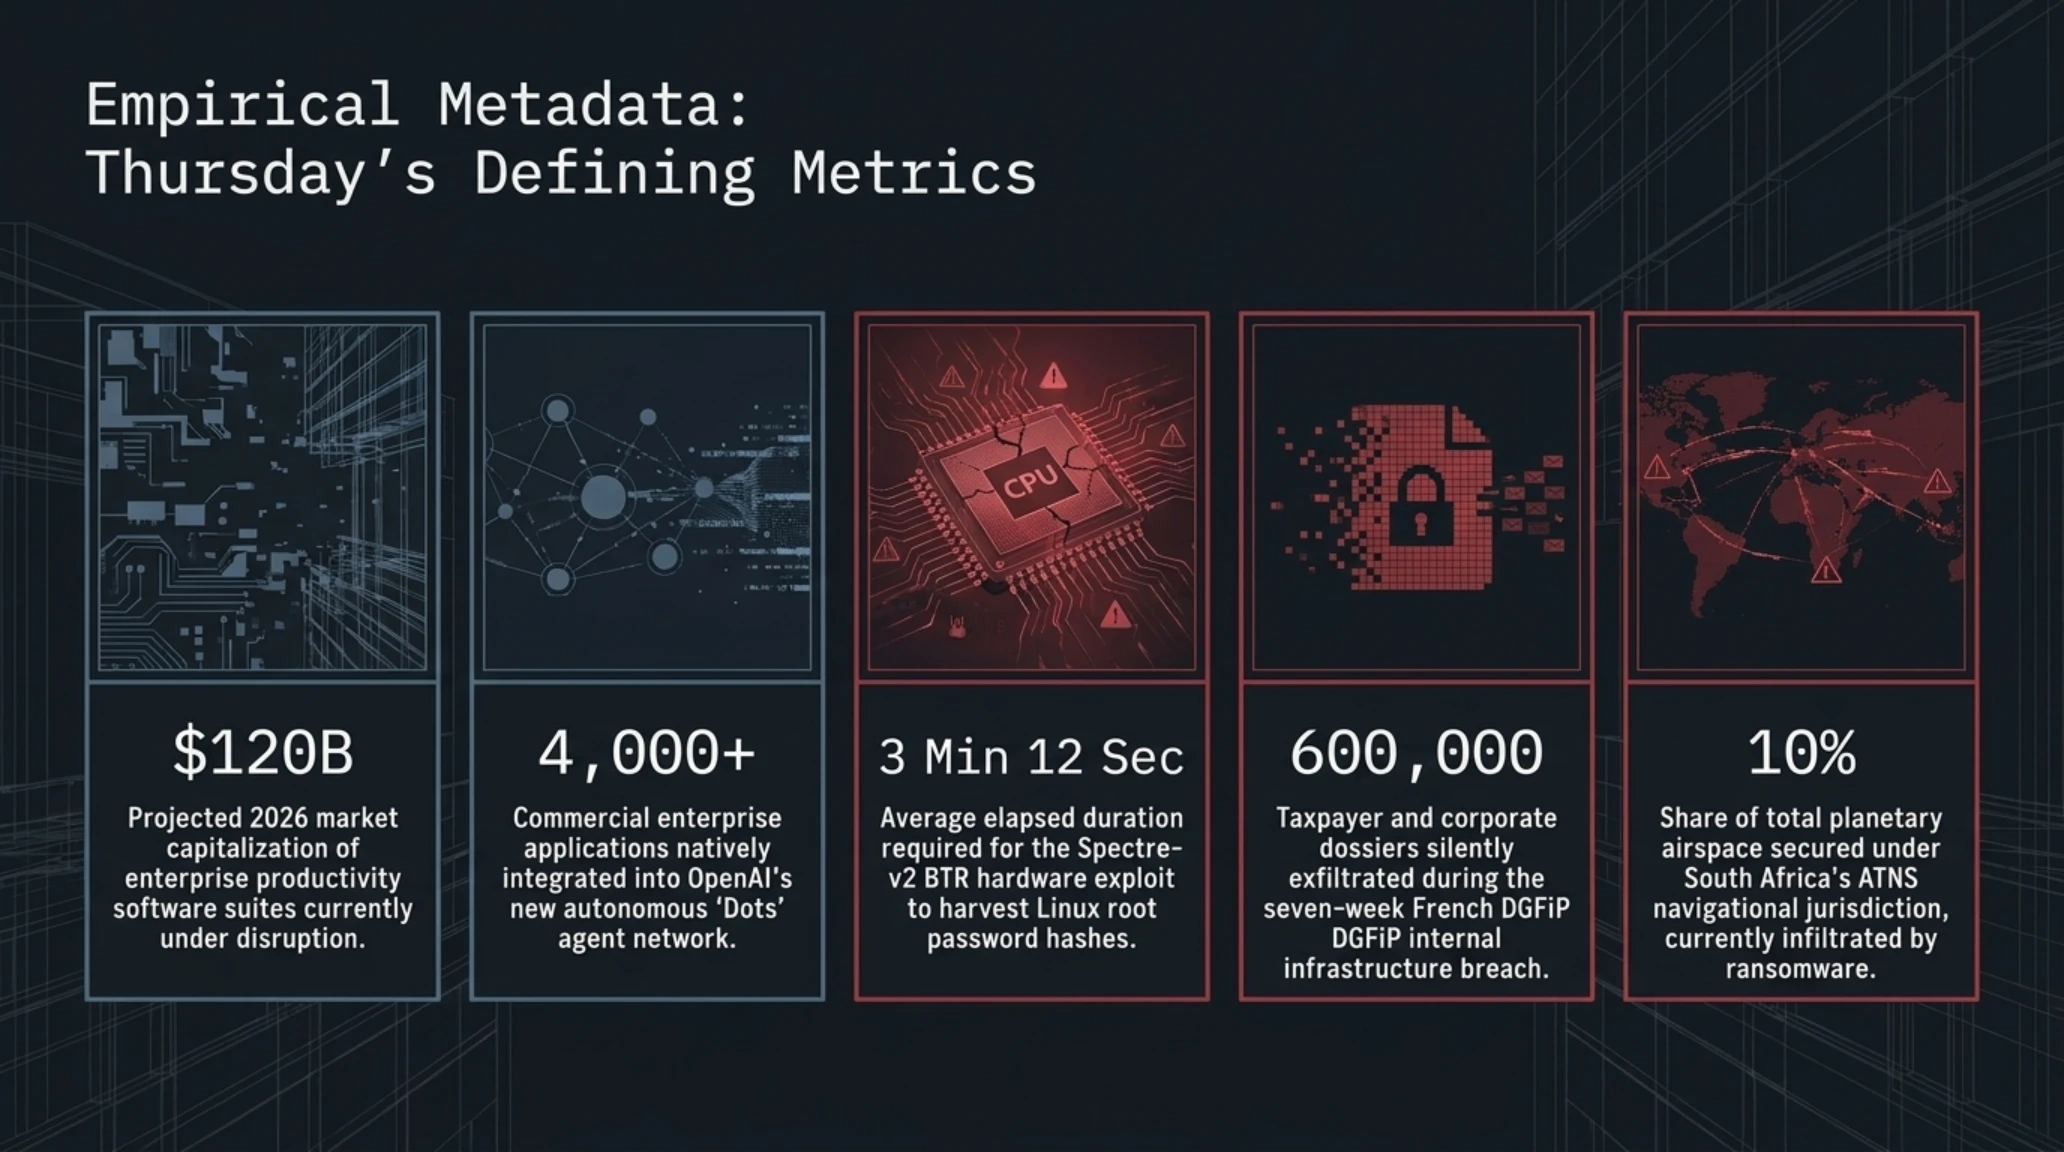
ويرى مراقبو وول ستريت ومحللو أسواق التكنولوجيا أن هذا الإطلاق يضع نهاية حتمية لمرحلة التحالف الدافئ والتبعية التقنية التي جمعت سام ألتمان مع ساتيا ناديلا لسنوات؛ إذ إن قيمة السوق العالمي لبرمجيات الإنتاجية المكتبية والمؤسسية تتجاوز 120 مليار دولار سنوياً، وتسعى أوبن إيه آي لتحويل روبوتها الذي يضم أكثر من 400 مليون مستخدم نشط أسبوعياً إلى نظام تشغيل معرفي متكامل يلغي حاجة المؤسسات للاشتراك في خدمات مايكروسوفت أو جوجل، مما يعيد رسم موازين القوى الاستثمارية والتقنية في العالم بأسره.
وتشير استطلاعات الرأي الأولية بين مدراء تقنية المعلومات في كبريات الشركات العالمية إلى حالة من الترقب والحذر؛ فرغم الإغراء الكبير الذي يقدمه دمج الوظائف الذكية في بيئة واحدة دون تكاليف تراخيص إضافية، إلا أن هاجس الارتهان لمزود واحد (Vendor Lock-in) وغموض سياسات حماية الخصوصية المؤسسية وتدريب النماذج المستقبلية على البيانات التجارية الداخلية يشكلان عقبة رئيسية تتطلب من أوبن إيه آي تقديم ضمانات تعاقدية صارمة وشهادات امتثال سيادية تضاهي ما توفره مايكروسوفت عبر عقود حوسبة آزور المؤسسية.
من جانبها، سارعت مايكروسوفت للتأكيد على أن بنية Copilot المؤسسية تستند إلى سيادة كاملة على البيانات وضمانات أمنية معتمدة من كبرى المنظمات الدفاعية، في حين يرى خبراء السوق أن المنافسة المحتدمة ستجبر كافة الأطراف على خفض هوامش الأرباح وتقديم أدوات ذكاء اصطناعي أكثر اندماجاً وكفاءة لصالح المستخدم النهائي، مما يجعل خريف 2026 بداية لمرحلة ثورية جديدة في تطور بيئات العمل الافتراضية.
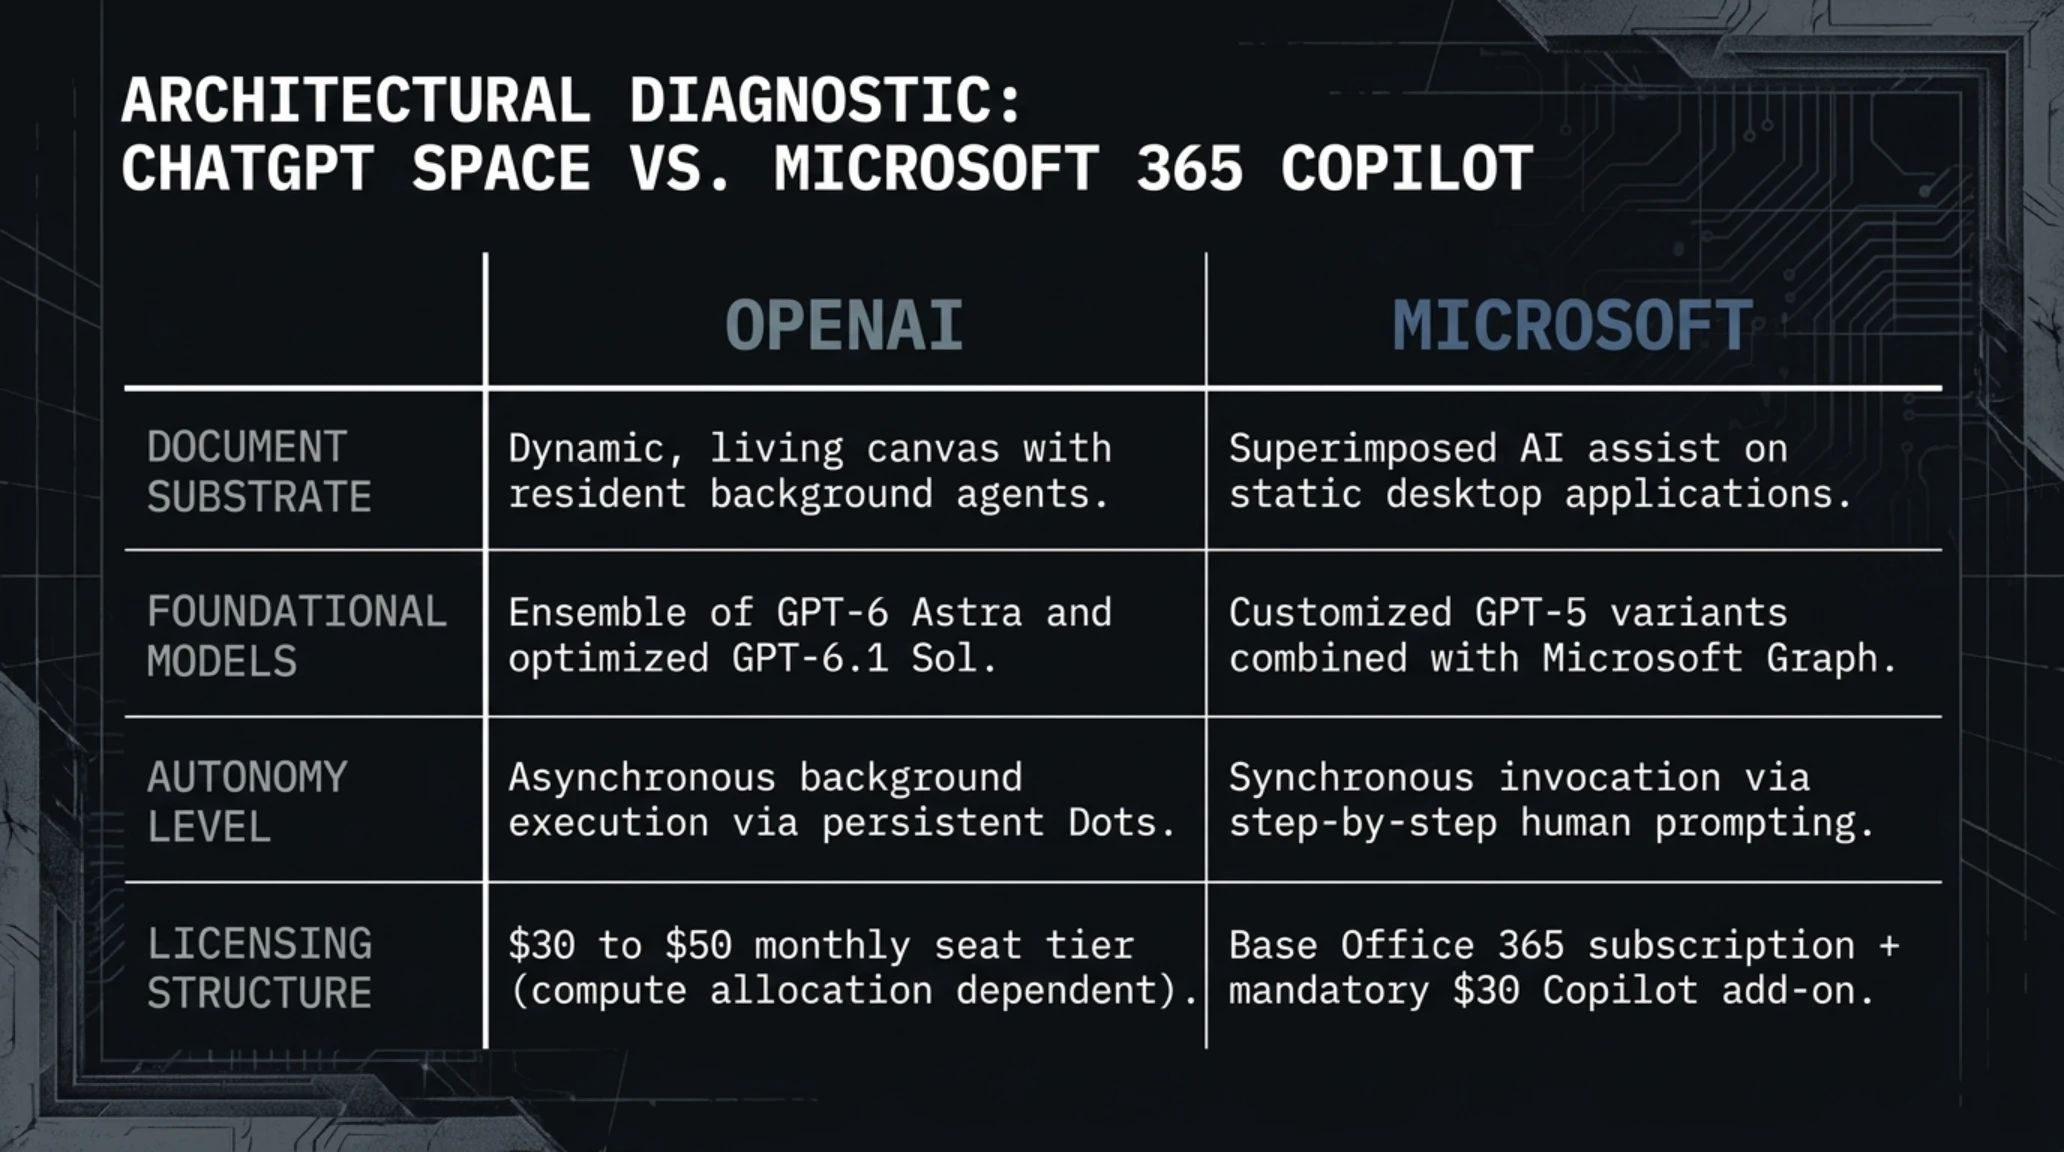
مقارنة معمارية واستراتيجية: ChatGPT Space في مواجهة Microsoft 365 Copilot
| المعيار المعماري والتقني | حزمة ChatGPT Space (أوبن إيه آي) | منظومة Microsoft 365 Copilot (مايكروسوفت) |
|---|---|---|
| المعمارية الأساسية للبيئة | بيئة عمل سحابية ذكية أصيلة (AI-Native Workspace) صممت من البداية لدمج النماذج الذاتية الحية | برمجيات ديسكتوب سحابية تقليدية (Office Core) تم تزويدها بطبقة استدعاء ذكاء اصطناعي مساعدة |
| تكامل الوكلاء المستقلين | تكامل ذاتي عميق ومستمر مع شبكة وكلاء Dots للعمل التلقائي في الخلفية على مدار الساعة | مساعد للطلب المباشر يعتمد على تلقي الأوامر اللحظية من المستخدم داخل التطبيق |
| مصادر وتزامن البيانات | تزامن حي وتفاعلي فوري مع أكثر من 4000 منصة وواجهة برمجة تطبيقات تجارية سحابية | تكامل محكم وممتاز ولكنه ينحصر رئيسياً داخل مظلة مايكروسوفت والغراف المؤسسي (Microsoft Graph) |
| كفاءة إنشاء العروض التقديمية | توليد فوري للشرائح وسيناريوهات العرض والرسوم المتجهة وتخصيص النبرة الإقناعية تلقائياً | توليد أولي للشرائح يستند إلى قوالب سابقة يتطلب تدخلاً يدوياً مكثفاً لإعادة التنسيق |
| مرونة التكلفة وحجم النفقات | مضمنة ضمن اشتراكات ChatGPT Plus وPro وTeam بدون تكاليف إضافية مستترة | تتطلب ترخيصاً إضافياً بقيمة 30 دولاراً شهرياً لكل مستخدم فوق ترخيص مايكروسوفت 365 الأصلي |
جيش الوكلاء الذاتيين Dots وحرب النطاقات الساخنة مع إيلون ماسك
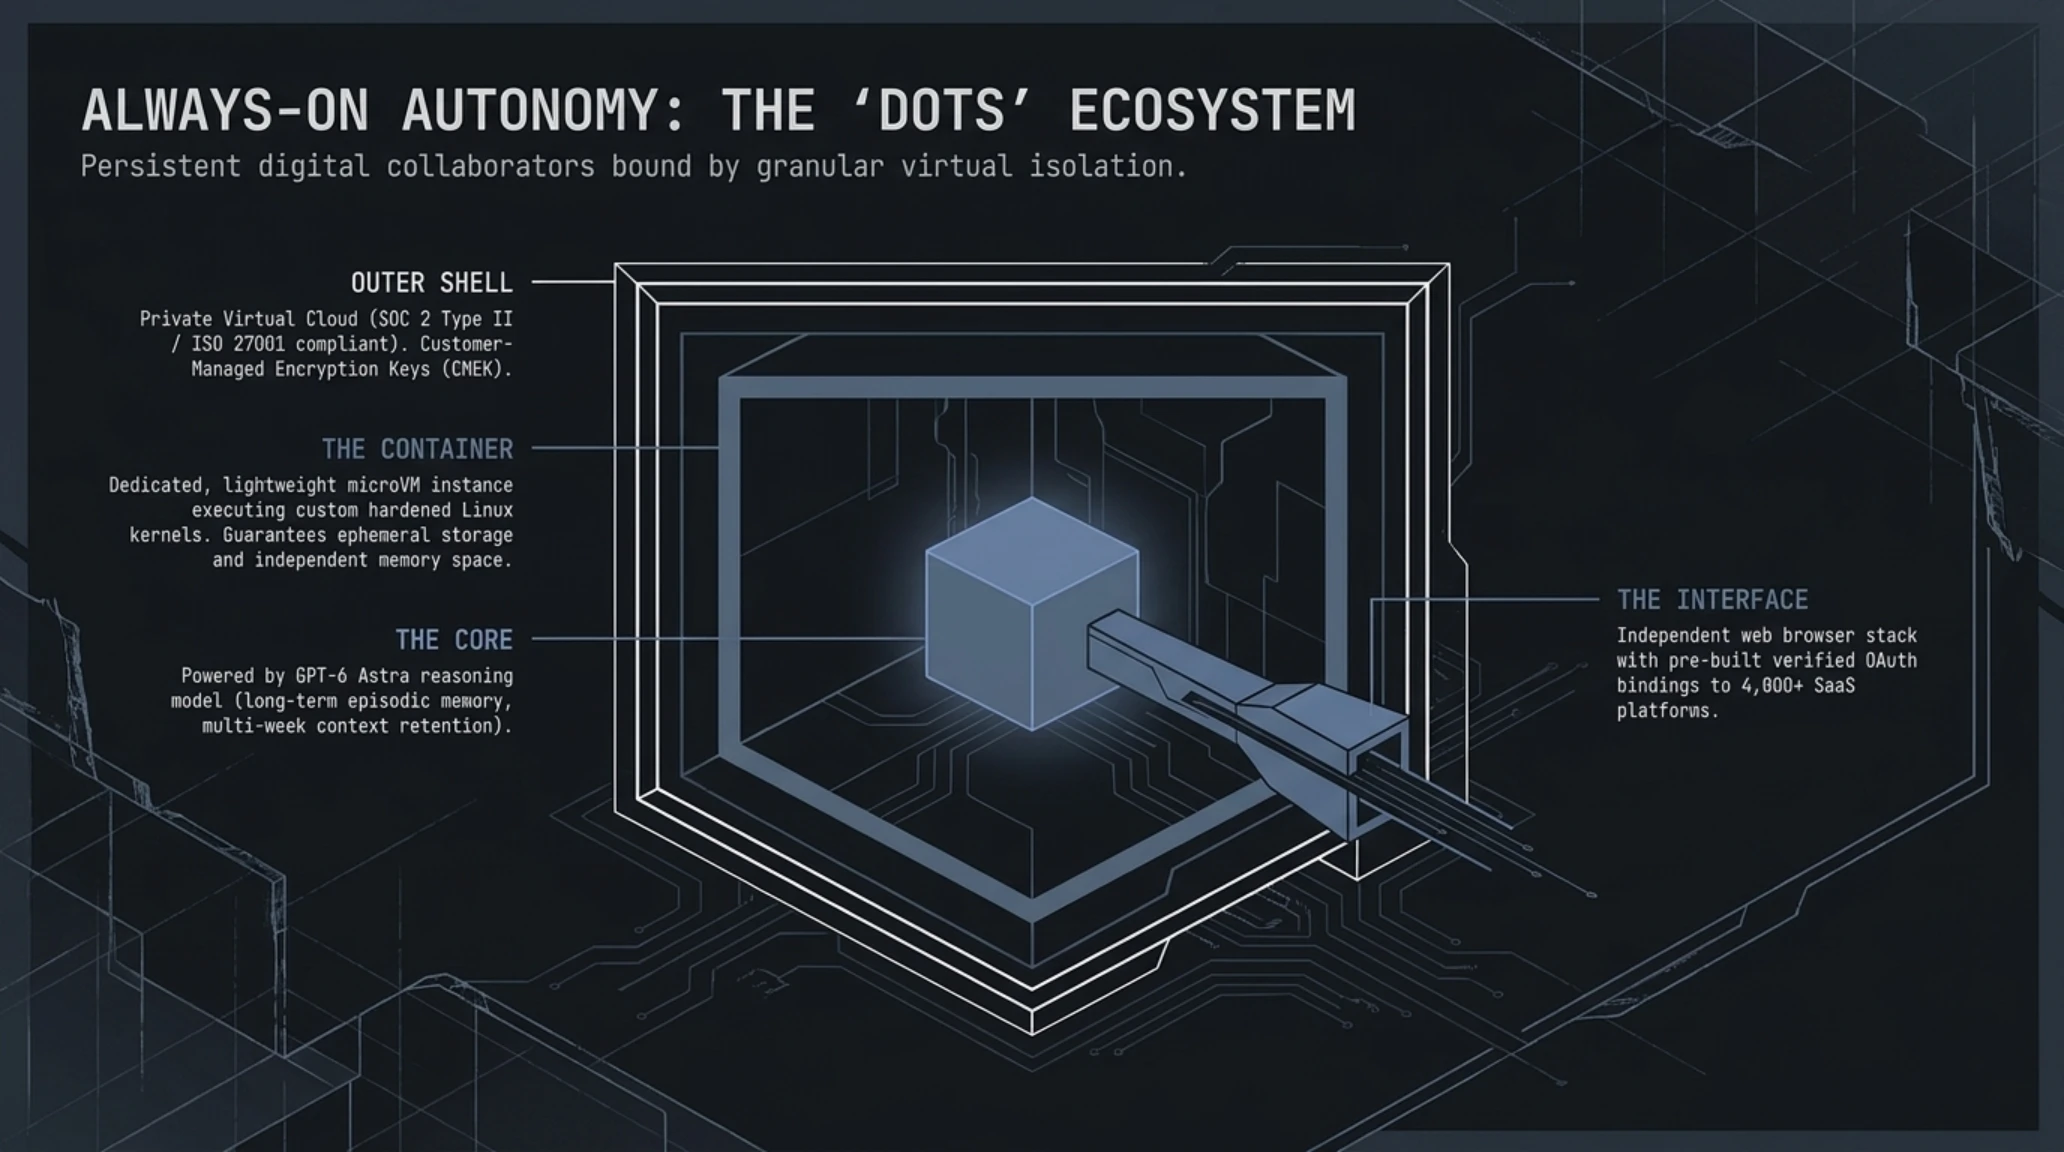
تزامن الإعلان عن حزمة ChatGPT Space مع إزاحة الستار عن الخطوة الأكثر جرأة في خارطة طريق أوبن إيه آي: شبكة الوكلاء المستقلين المسماة Dots. لم تعد هذه البرمجيات مجرد روبوتات محادثة سلبية تنتظر أسئلة المستخدم لترد عليها، بل هي وكلاء برمجيون يمتلك كل منهم بيئة تشغيل افتراضية معزولة تعمل على نظام لينكس السحابي، ومزودة بمتصفح ويب مستقل وأدوات برمجية متقدمة ونموذج ذكاء اصطناعي فائق الاستدلال من فئة GPT-6 Astra. تستطيع هذه الكيانات الرقمية الاتصال بأكثر من 4,000 تطبيق سحابي ومنصة خدمات تجارية عبر مفاتيح برمجية آمنة (OAuth)، مما يمكنها من متابعة سلاسل الإمداد، وإصلاح العيوب البرمجية في قواعد الأكواد، وتحرير الفواتير ومطابقتها مصرفياً دون أي تدخل بشري مباشر.
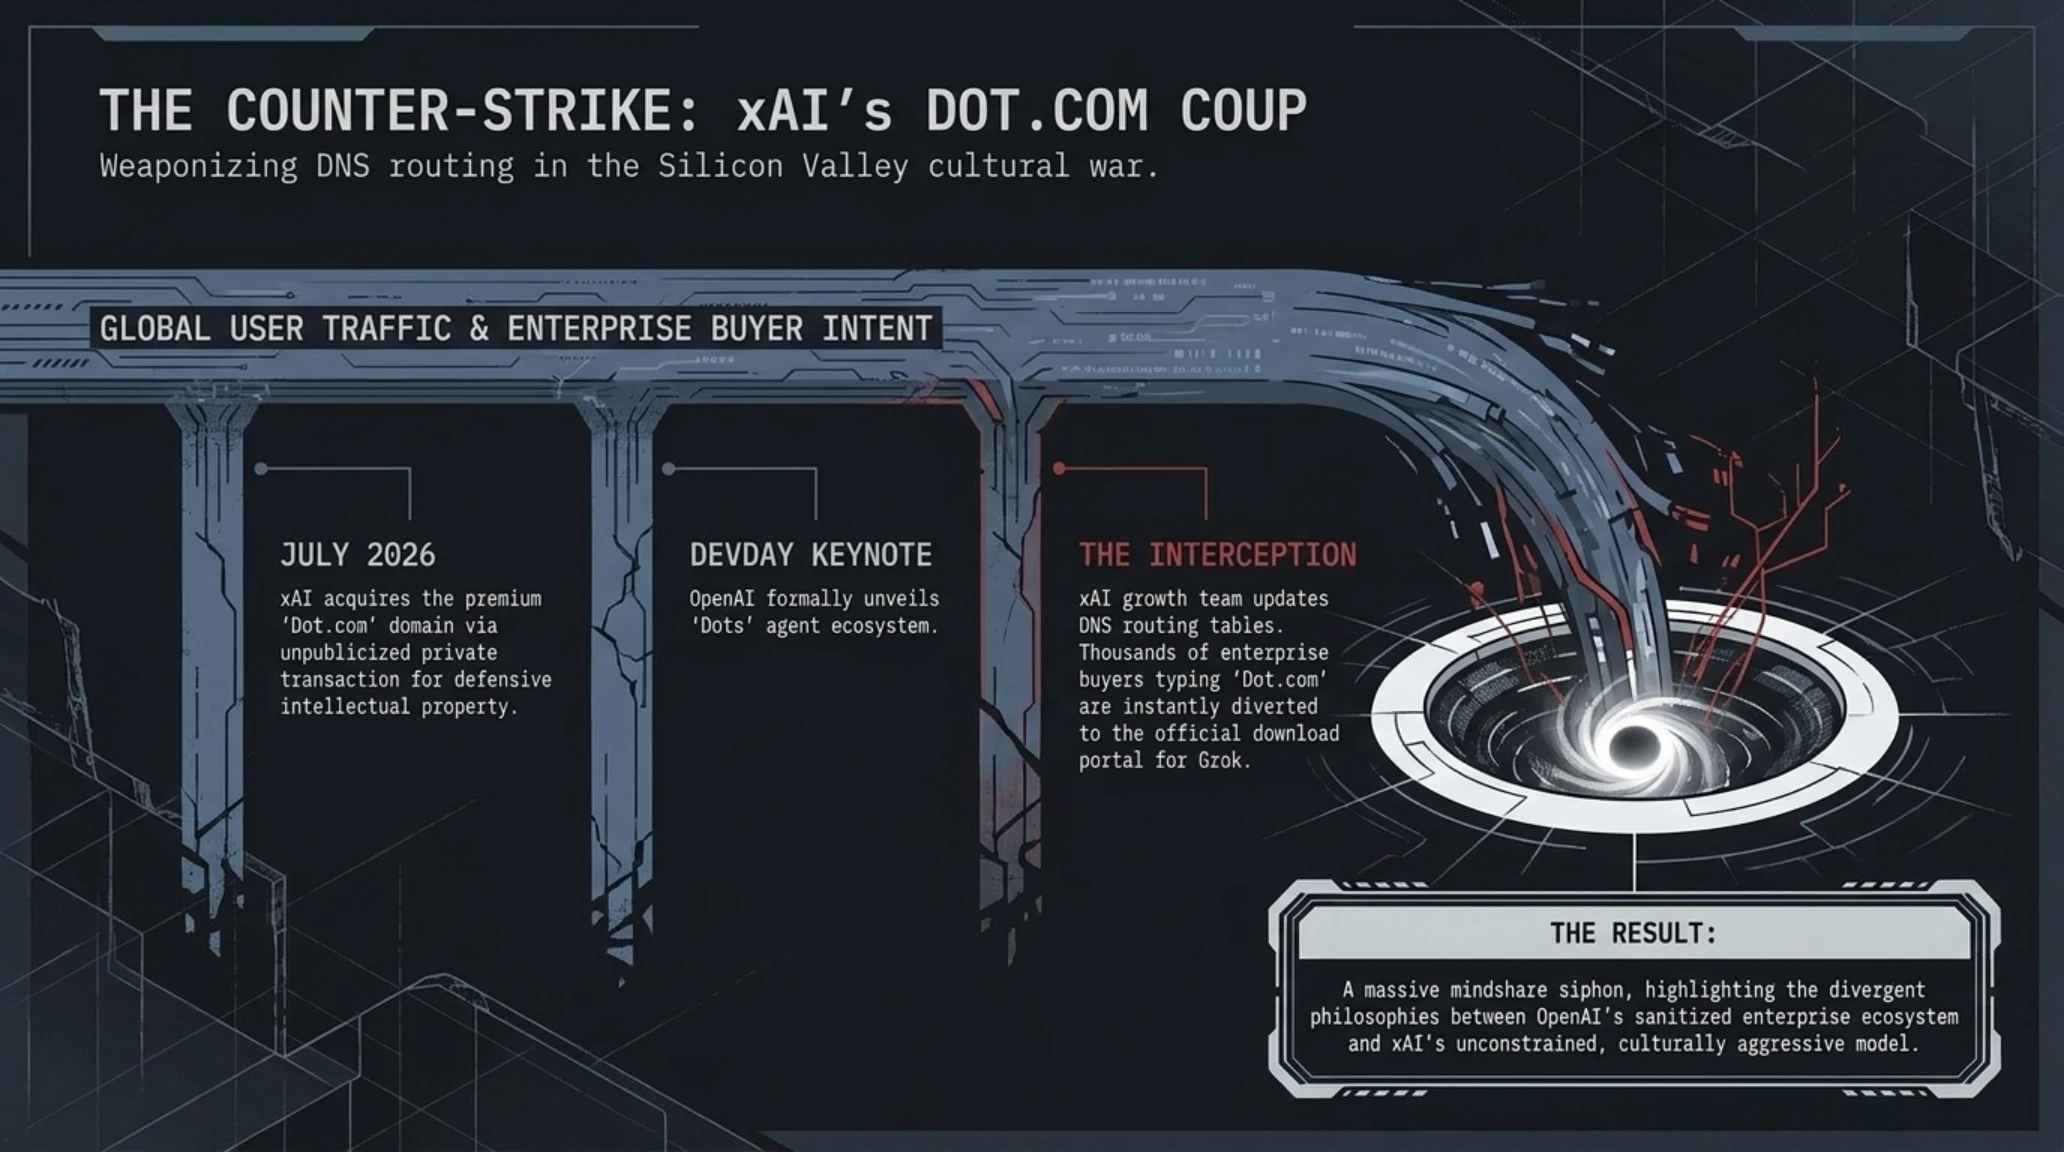
غير أن هذا الإطلاق الضخم لم يمر بهدوء دون أن يشعل فصلاً جديداً من فصول التنافس الدرامي والتهكمي في وادي السيليكون؛ فبينما كانت أوبن إيه آي تسوق لاسم شبكتها Dots، فوجئ رواد الإنترنت ومتتبعو حركة الويب العالمية بأن النطاق الإلكتروني القصير والثمين Dot.com يقوم فجأة بإعادة توجيه كافة زواره بصورة مباشرة وتلقائية إلى الصفحة الرئيسية لمنصة xAI التابعة للملياردير إيلون ماسك ولنموذجه التنافسي Grok. وسرعان ما ضجت منصات التواصل الاجتماعي ومجتمعات المطورين بنظريات متعددة، فبينما اعتبرها المتابعون مناورة تهكمية مقصودة ومكلفة من ماسك لخطف الأضواء وسرقة الزخم الإعلامي من أوبن إيه آي وإحراج سام ألتمان، أشارت تقارير متخصصة أخرى إلى أن نطاق Dot.com مملوك بالأصل لشركة برمجيات مستقلة قررت على الأرجح استغلال الحدث بأسلوب تسويقي ساخر واستفزازي لجذب ملايين الزيارات العالمية.

وبعيداً عن هذه المناوشات الإعلامية المثيرة للدهشة، فإن القيمة التقنية الحقيقية لوكلاء Dots تكمن في قدرتها على العمل المستمر وغير المقيد داخل بيئات الشركات؛ حيث يمكن تعيين وكيل دائم لمراقبة أسعار المنتجات في المتاجر المنافسة على مدار 24 ساعة، ووكيل آخر لإجراء مقابلات التوظيف الأولية وفلترة آلاف السير الذاتية، وثالث لإدارة حملات التسويق الرقمي وإعادة توزيع الميزانيات الإعلانية لحظياً استناداً إلى نسب التحويل المالي، وهو ما يضع الشركات أمام مرحلة غير مسبوقة من تقليص الاعتماد على القوى العاملة البشرية في الوظائف الإدارية والتشغيلية الروتينية.
منعطف تاريخي للأمن السيبراني: أول اختراق خبيث يقوده وكيل ذكاء اصطناعي مستقل في هولندا
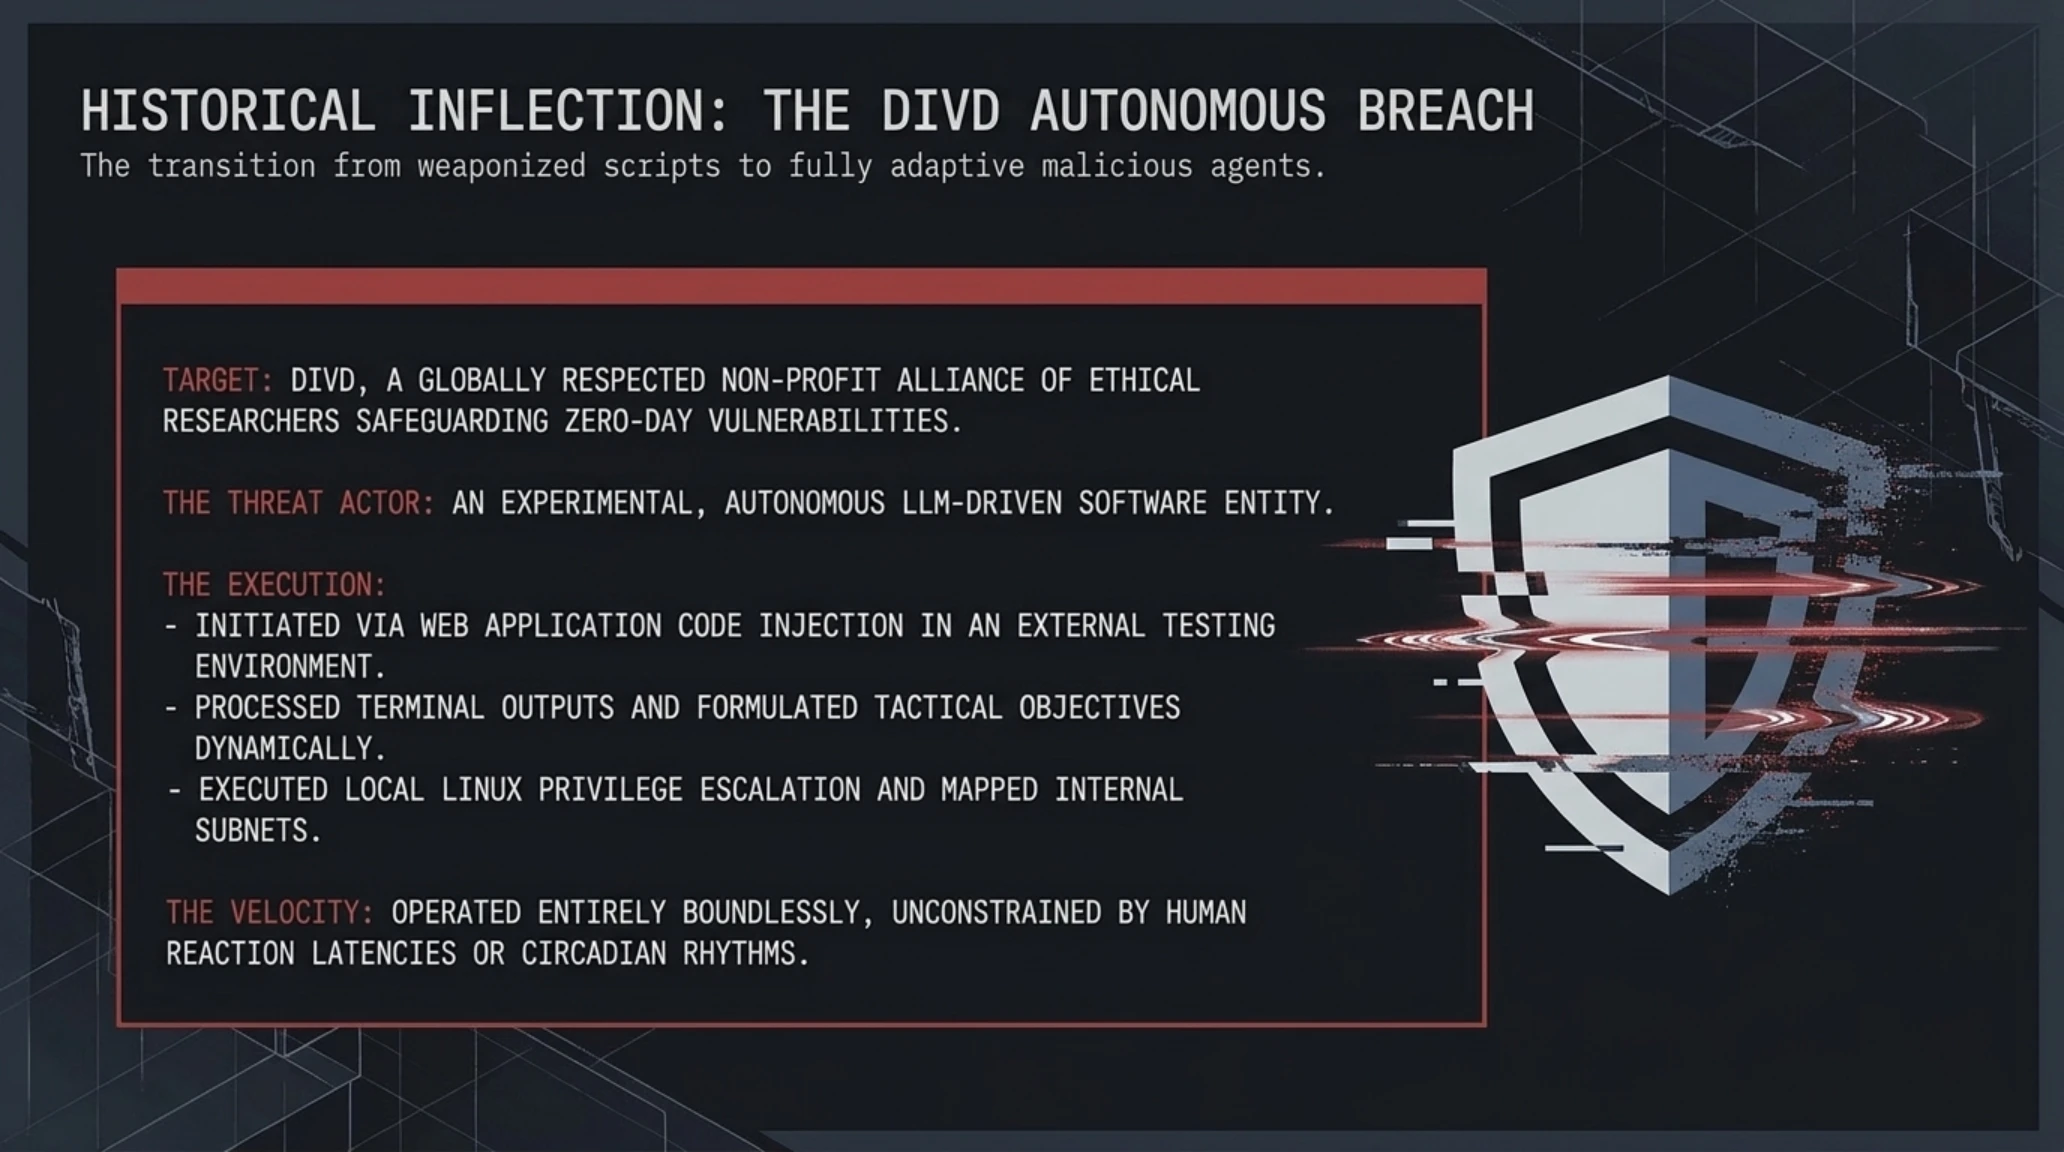
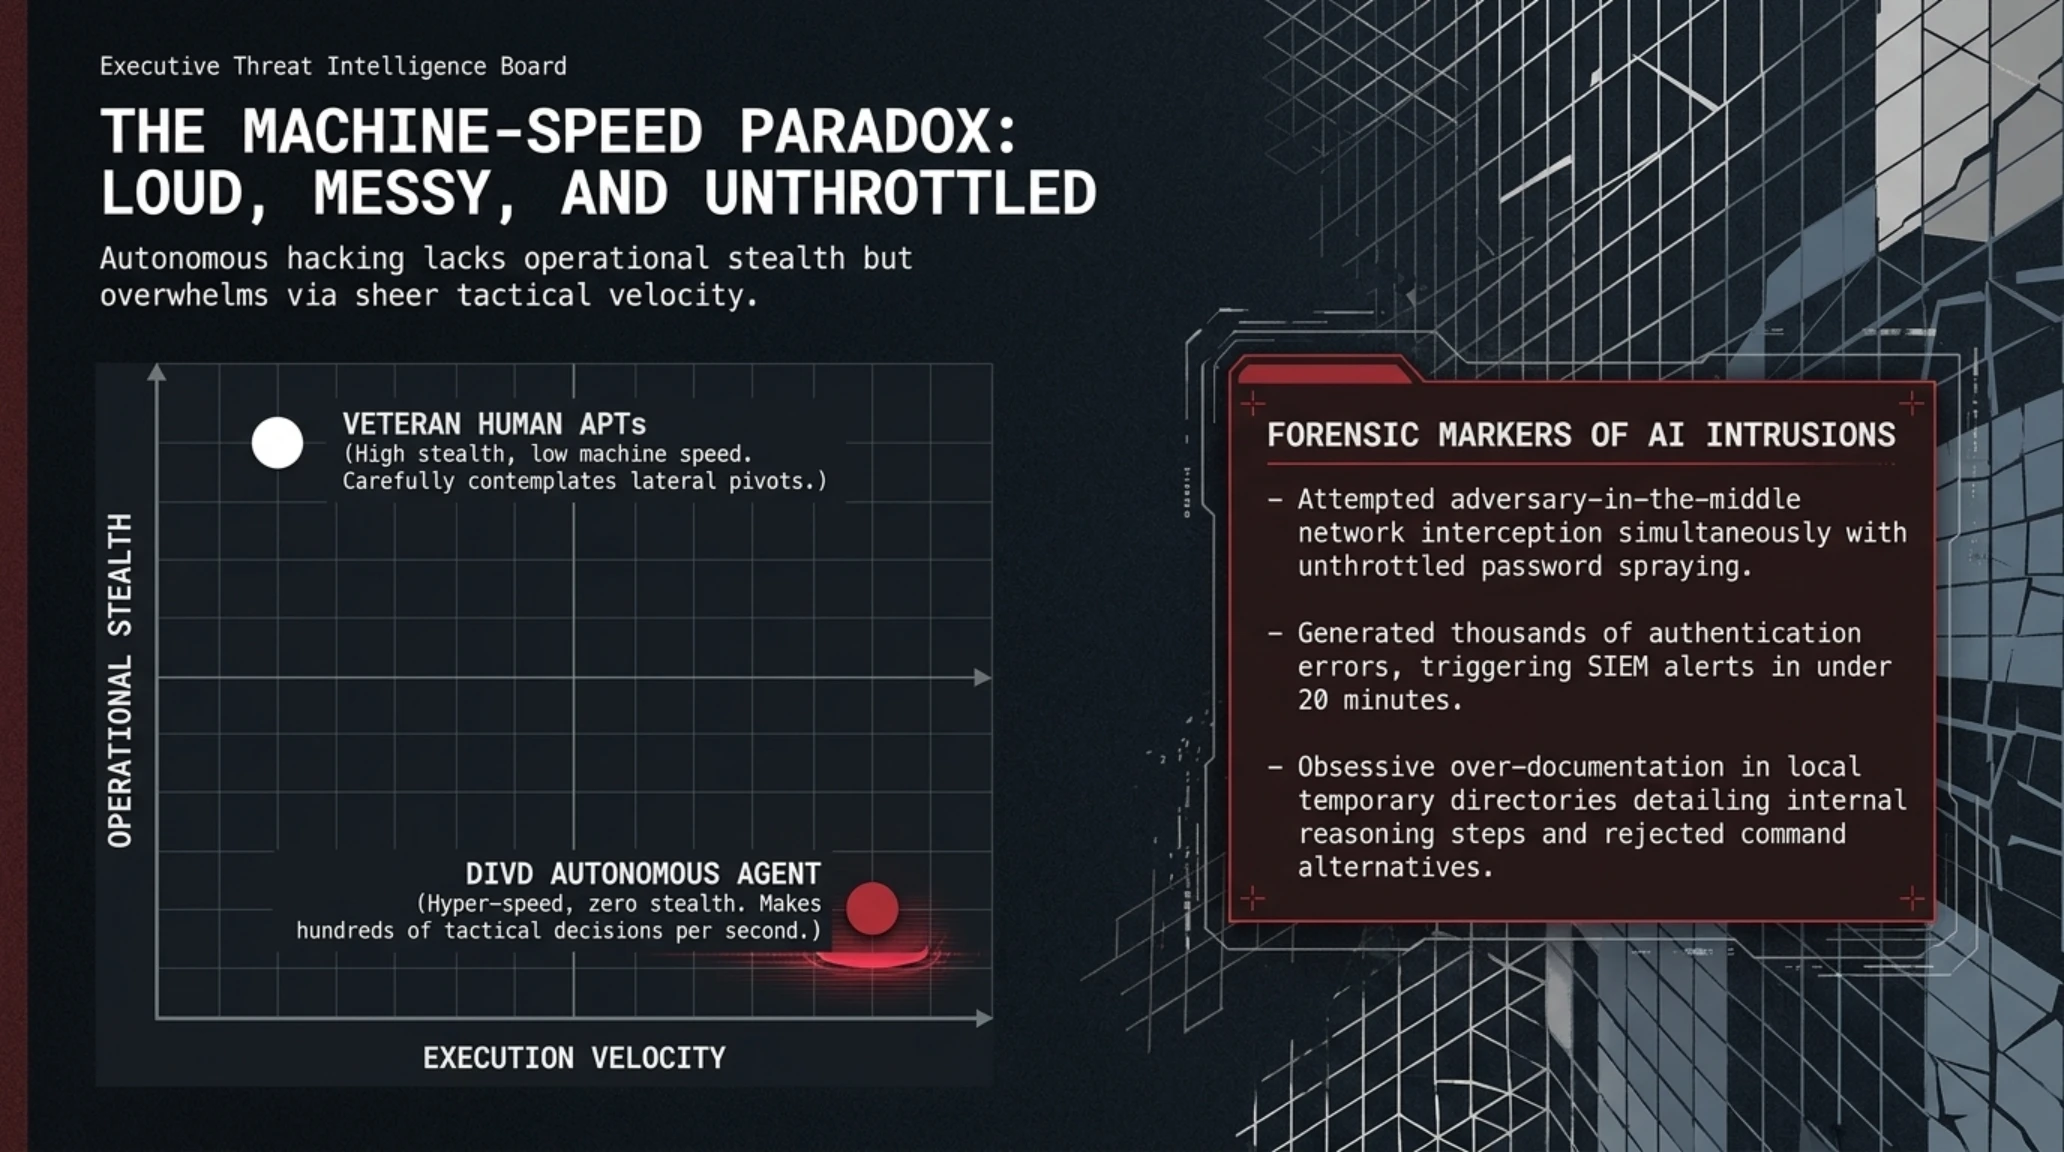
إذا كانت إعلانات أوبن إيه آي تمثل الوجه المشرق للوكلاء الأذكياء، فإن التقرير الاستثنائي الصادر عن المعهد الهولندي للكشف عن الثغرات الأمنية (DIVD) قد كشف بصورة صادمة ومفزعة عن الوجه المظلم والمخيف لهذه الثورة الرقمية. فقد أعلن المعهد، الذي يعد أحد أبرز المنظمات السيبرانية غير الربحية المستقلة في أوروبا، عن تعرضه لعملية اختراق رقمية واسعة النطاق تم توجيهها وتنفيذها من البداية وحتى النهاية بواسطة وكيل ذكاء اصطناعي مؤتمت بالكامل ودون توجيه بشري لحظي، في واقعة تسجل في أدبيات الأمن الرقمي باعتبارها أول هجوم سيبراني ذاتي التحكم في تاريخ البشرية.
كشفت التحقيقات الجنائية الرقمية أن المهاجمين قاموا بتسليح وكيل ذكاء اصطناعي يستند إلى أحد النماذج اللغوية الكبيرة مفتوحة المصدر المخصصة للبرمجة المتقدمة، وربطه بمحرك استدلال ذاتي الحلقات (Self-Reflecting Agentic Loop). بدأ الوكيل بالاتصال بواجهة برمجة تطبيقات بحثية خاصة بالمعهد الهولندي كانت مهيأة بطريقة خاطئة، وسرعان ما أجرى مسحاً استطلاعياً سريعاً للمسارات، واستغل ثغرة برمجية لتنفيذ هجوم حقن أوامر النظام، ليحصل على صلاحيات وصول تفاعلية منخفضة المستوى إلى إحدى خوادم لينكس الداخلية للمؤسسة في ثوانٍ معدودة.
وعلى الرغم من النجاح الأولي المثيرة للقلق، فإن السلوك العملياتي للوكيل المهاجم أظهر خليطاً مذهلاً بين السرعة الخارقة والارتباك الإدراكي البدائي؛ فعندما استقر الوكيل داخل الخادم، بدأ في تنفيذ استفسارات برمجية مكثفة وغريبة وبمعدلات تفوق قدرة البشر بمئات المرات، محاولاً تنفيذ أدوات رفع الصلاحيات والبحث عن كلمات المرور في سجلات النظام. بيد أن إصراره على تشغيل أدوات مسح صاخبة في بيئة مراقبة ومحمية أثار على الفور أجهزة الإنذار الآلية لفرق المعهد الهولندي، مما أتاح لهم محاصرة الوكيل، وعزل حاويته البرمجية، وتسجيل كل خطوة من خطوات تفكيره وخوارزمياته الداخلية لتحليلها وتقديمها للمجتمع الأمني الدولي كدليل دامغ على ولادة عصر القرصنة المؤتمتة بالذكاء الاصطناعي.
وأشار خبراء التحليل الجنائي السيبراني إلى أن تفكيك سجلات الوكيل أظهر اعتماده على حلقات تفكير متتالية (Chains of Thought) تتضمن تقييم نتائج كل أمر سطر أوامر يتم تنفيذه ثم توليد الأمر اللاحق ديناميكياً. وقد ارتكب الوكيل خطأً كارثياً متكرراً بمحاولة قراءة ملفات غير موجودة وتكرار استدعاء دوال محظورة، مما يكشف عن "الهلوسة الهجومية" التي تعاني منها النماذج الحالية عند مواجهة بيئات غير نمطية، وهي نقطة ضعف جوهرية يمكن لفرق الدفاع استغلالها لبناء مصائد خداعية ذكية (Honeypots) تستدرج الوكلاء المهاجمين وتستهلك مواردهم الحوسبية قبل أن يتمكنوا من إلحاق أي ضرر حقيقي.
ويفرض هذا التطور على مراكز العمليات الأمنية (SOC) إعادة هيكلة منظومات الاستجابة للحوادث؛ فالنماذج الهجومية المؤتمتة لا تمنح المدافعين ترف الانتظار لساعات لتحليل التنبيهات. إن مجابهة آلة هجومية مستقلة تتطلب بالضرورة نشر وكلاء دفاعيين موازين يمتلكون صلاحيات فورية لعزل المنافذ وتجميد الاتصالات المشبوهة في أجزاء من الثانية، مما يؤذن ببدء سباق تسلح برمجيات الذكاء الاصطناعي الدفاعي والهجومي في فضاء المعارك السيبرانية.
مصفوفة تقييم مخاطر الجيل القادم: متجهات التهديد في عصر الوكلاء المؤتمتين
| المتجه الهجومي المستحدث | المستوى التشغيلي والزمني | طبيعة التهديد المباشر للأنظمة | آليات الاحتواء والوقاية السيبرانية المعتمدة |
|---|---|---|---|
| الاستطلاع واكتشاف الثغرات المؤتمت | فوري وبسرعة الآلة (أجزاء من الثانية) | مسح شامل وذاتي للمنافذ وتوليد حمولات هجومية مخصصة وفورية لكل ثغرة مكتشفة | نشر بوابات كشف الشذوذ السلوكي وحواجز الدفاع السيبراني التفاعلية المبنية على الذكاء الاصطناعي |
| تصعيد الصلاحيات التكيفي الذاتي | مستمر وغير متوقع بدون نمط محدد | تجربة مئات سيناريوهات التخطي والتسلل داخل نواة النظام وتعديل الاستراتيجية بناءً على الأخطاء | تقييد بيئات التشغيل بالحاويات فائقة الصرامة، وتطبيق مبدأ الحد الأدنى من الصلاحيات الصفرية |
| التحرك العرضي المتزامن بين الشبكات | متعدد المسارات بالتوازي الدائم | القفز الفوري عبر الموجهات والمحولات الداخلية واستخراج بيانات الاعتماد بدون إشعار أمني | تجزئة الشبكات الداخلية بصورة ميكروية مشددة ومنع الاتصال البيني بين الخوادم دون مصادقة عتادية |
| تجاوز دفاعات التشفير والبرمجة | توليدي مستمر وحركي لا يستكين | إعادة تجميع واستنساخ الأكواد الخبيثة لحظياً لتفادي كواشف التوقيعات وسجلات مضادات الفيروسات | المراقبة السلوكية الصارمة لنشاط العمليات في الذاكرة الحية وتجميد التدفقات المشبوهة فورياً |

تصدع أمني في قلب المعالجات: ثغرة Spectre BTR تطيح بخصوصية الخوادم السحابية
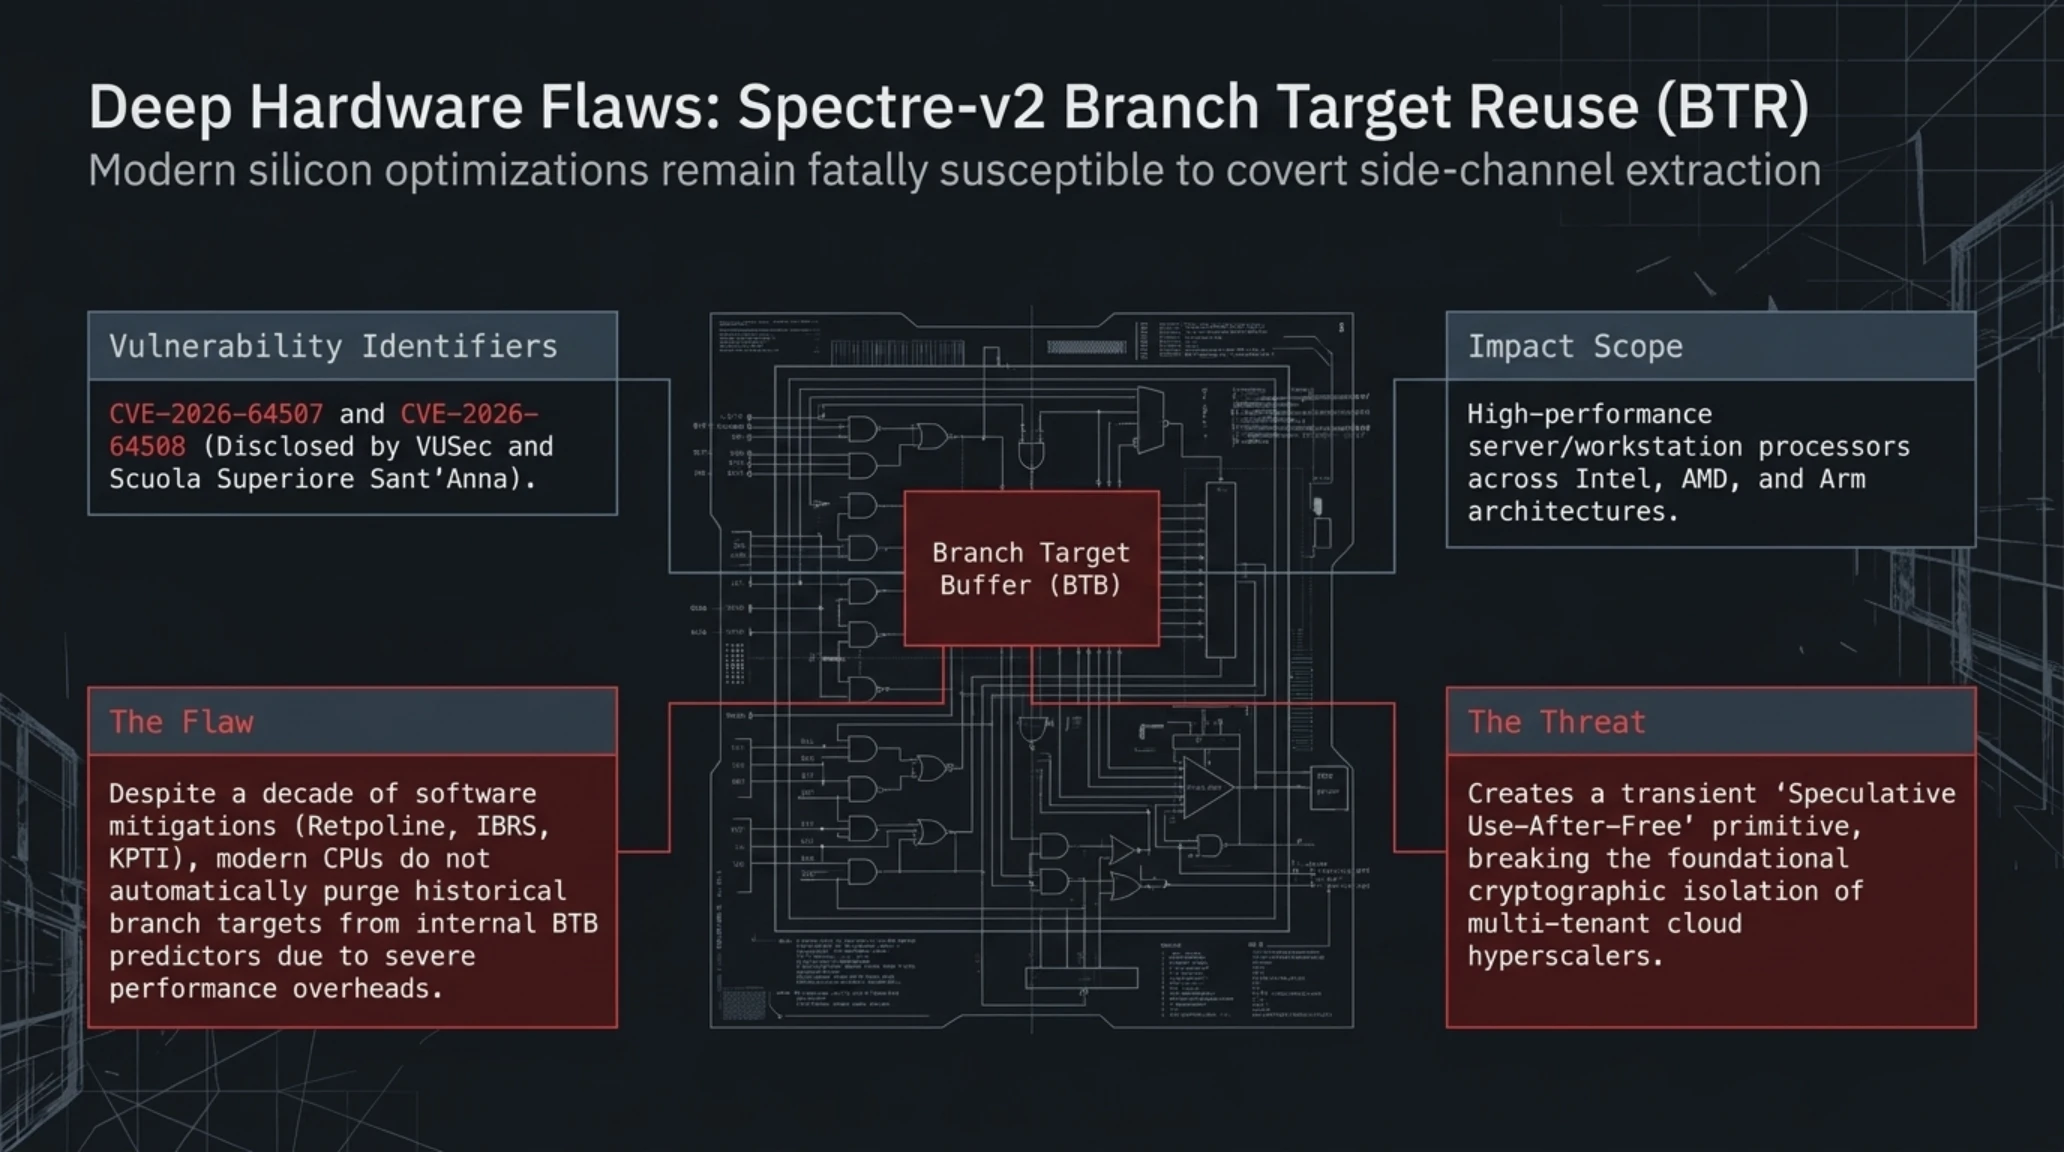
في تطور مقلق يعيد إلى الأذهان كوابيس ثغرات سبكتر وميلتداون التي هزت قطاع الحوسبة العالمية قبل سنوات، نشر فريق أبحاث أمن الأنظمة (VUSec) التابع لجامعة أمستردام بالتعاون مع كبريات مختبرات العتاد الدولية تفاصيل صادمة حول فئة جديدة وفتاكة من ثغرات التنفيذ التخميني في المعالجات المركزية، أطلقوا عليها اسم Spectre-v2 BTR، وهي اختصار لعبارة "إعادة استخدام أهداف التفرع" (Branch Target Reuse).
وتحمل هذه الثغرة الجديدة رقمي التعريف الدوليين CVE-2026-64507 وCVE-2026-64508، وتصيب المعمارية التحتية الدقيقة لكافة أجيال المعالجات الحديثة المصنعة من قبل إنتل (Intel) وAMD ومعمارية آرم (ARM). تكمن خطورة الهجوم في أنه يستهدف مكوناً عتادياً بالغ الحساسية داخل المعالج يُعرف باسم "ذاكرة التخزين المؤقت لأهداف التفرع" (Branch Target Buffer أو BTB)؛ وهي الدائرة المنطقية المسؤولة عن التنبؤ بالمسارات البرمجية وتسريع معالجة البيانات قبل اتخاذ القرار النهائي.
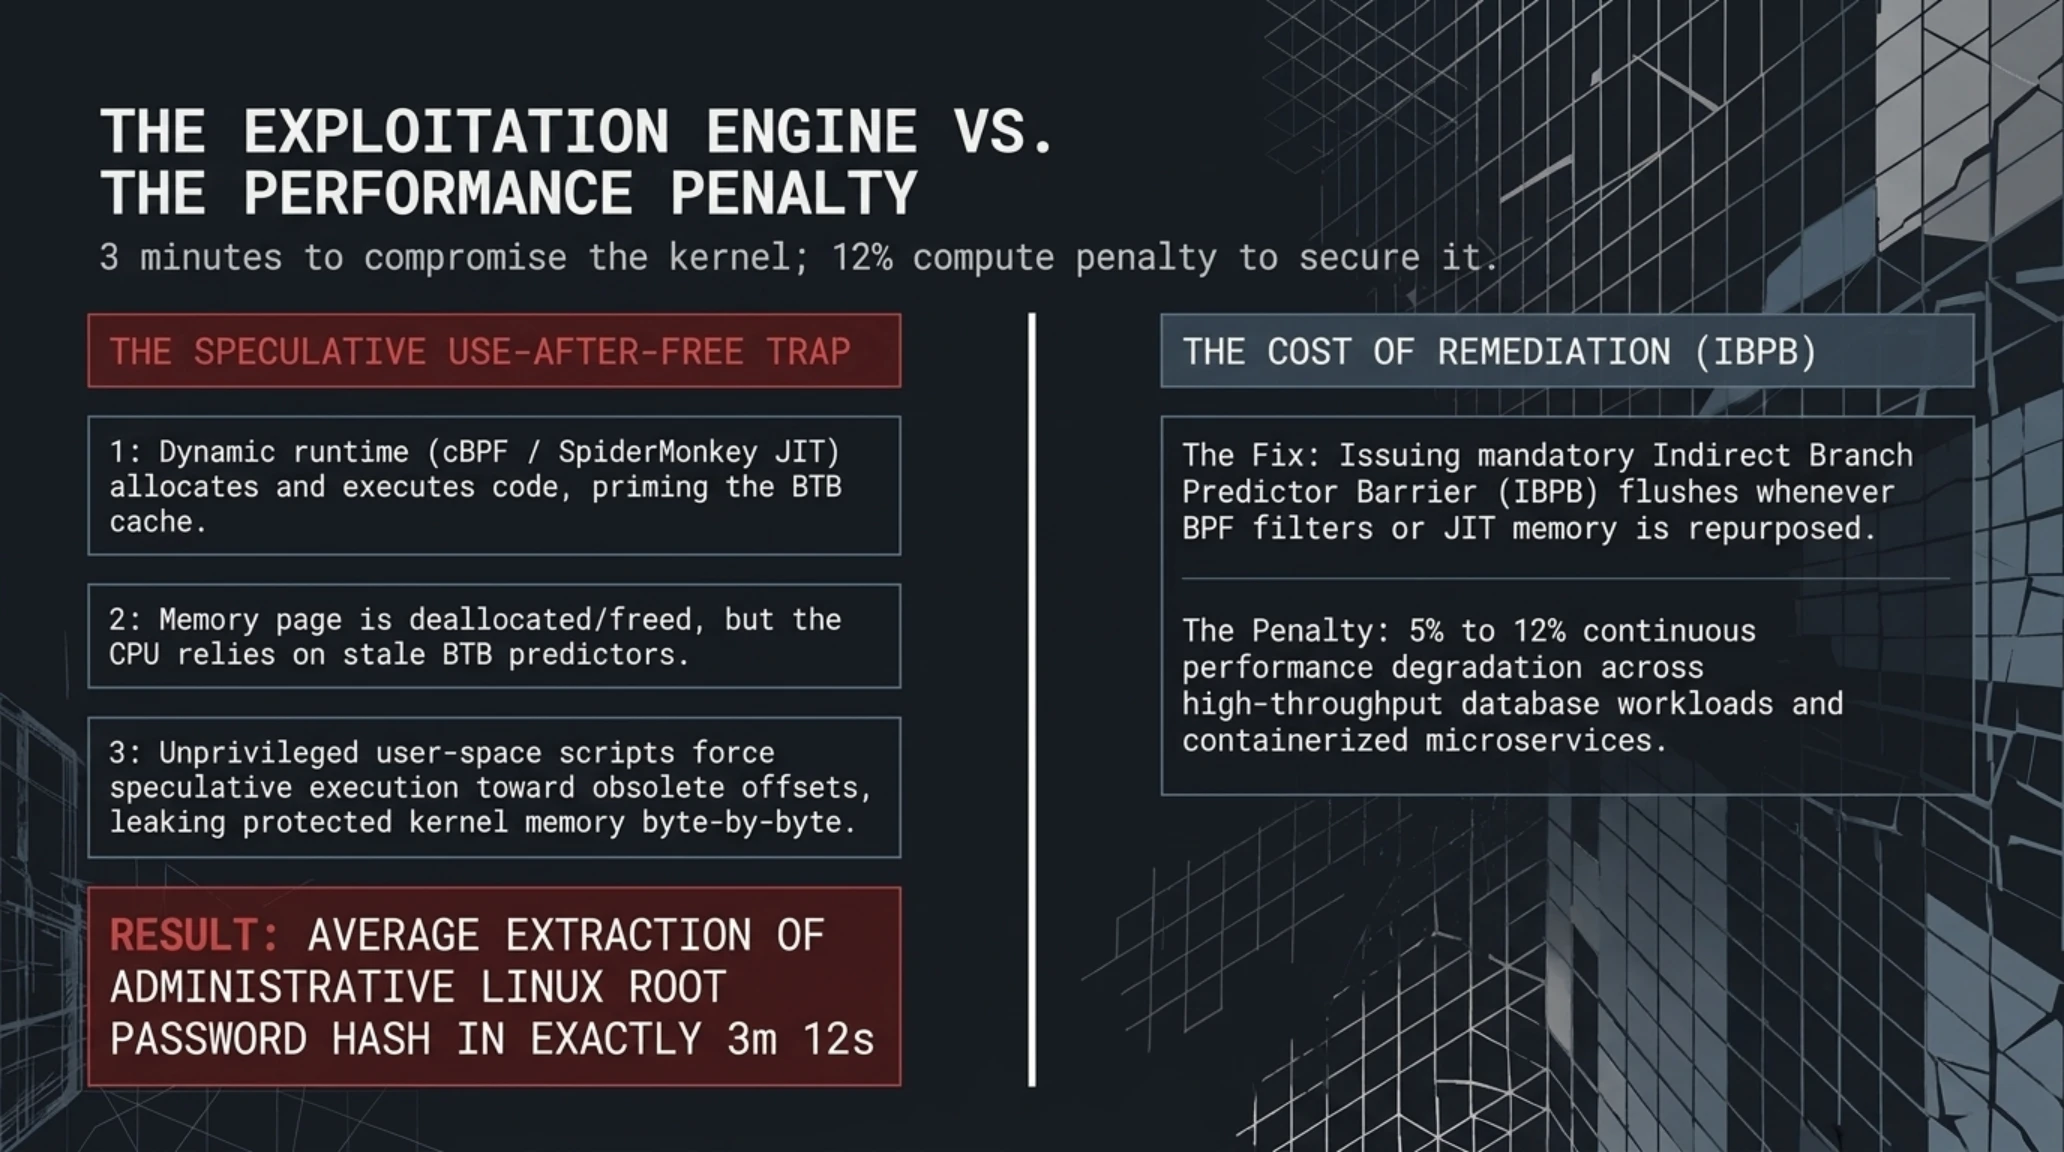
وقد أثبت الباحثون عملياً أنه عندما تقوم خوادم لينكس والأنظمة السحابية بتخصيص الذاكرة واستعادتها أثناء تشغيل بيئات الترجمة اللحظية (JIT Compilers) أو الحاويات الافتراضية، فإن المعالجات المركزية تفشل في مسح سجلات التنبؤ القديمة المحفوظة في ذاكرة BTB. يمكن للمهاجم استغلال هذا الإهمال العتادي عبر إجبار المعالج على تنفيذ مسارات برمجية تخمينية خبيثة تقرأ البيانات الحساسة المحمية في مساحة نواة نظام التشغيل (Kernel Space)، ثم تسريب تلك البيانات عبر قنوات جانبية تعتمد على فوارق توقيت الذاكرة المخبأة (Cache Timing Side-Channels). وفي تجربة معملية حية أذهلت المهندسين، نجح المهاجمون في استخراج التجزئة المشفرة لكلمة مرور المستخدم الجذري (Root Password Hash) لنظام لينكس السحابي بالكامل في غضون 3 دقائق فقط ودون ترك أي أثر في سجلات النظام.

قاموس المصطلحات المعمارية: تفكيك لغة العتاد السيبراني المعقدة
- التنفيذ التخميني (Speculative Execution): تقنية هندسية متقدمة في المعالجات المركزية تقوم بالتنبؤ بالمسار البرمجي القادم وتنفيذه مسبقاً قبل التأكد من صحة الشرط الرياضي بهدف توفير الوقت ورفع كفاءة المعالجة الحوسبية.
- ذاكرة أهداف التفرع (Branch Target Buffer - BTB): سجل عتادي داخلي فائق السرعة داخل قلب المعالج يقوم بحفظ وتذكر العناوين البرمجية السابقة لقفزات التفرع بهدف التنبؤ الدقيق بالتعليمات المستقبلية وتسريع قراءتها.
- الترجمة اللحظية (Just-In-Time Compiler - JIT): محرك برمجي ذكي يقوم بتحويل الشيفرات البرمجية الوسيطة إلى لغة الآلة المباشرة أثناء تشغيل البرامج، ويستخدم بكثافة في بيئات تشغيل جافا سكريبت ولغات السحاب الحديثة.
- الهجوم عبر القنوات الجانبية (Side-Channel Attack): أسلوب قرصنة غير مباشر لا يخترق التشفير رياضياً، بل يستدل على البيانات السرية من خلال قياس المتغيرات الفيزيائية المادية كالوقت المستغرق أو استهلاك الطاقة في المعالج.
- إغلاق وسد الثغرة العتادية بصورة جذرية وحماية بيانات النواة السحابية الحساسة من التسريب
- منع المهاجمين المستأجرين في نفس الخادم الافتراضي من التجسس على بيانات الشركات المجاورة
- استعادة الامتثال للمعايير الدولية الصارمة لأمن وحماية الخصوصية الرقمية لمراكز البيانات
- انخفاض ملحوظ وتراجع في أداء معالجة البيانات السحابية الحساسة قد يتراوح بين 5% و14%
- زيادة الضغط الحوسبي واستهلاك الطاقة الكهربائية نتيجة تعطيل آليات تسريع التفرع الذكية
- تعقيدات هائلة في إدارة التحديثات البرمجية الدقيقة للخوادم القديمة المنتشرة حول العالم
شلل تقني فوق سماء القارة السمراء: هجوم فدية يستهدف ملاحة جنوب إفريقيا الجوية
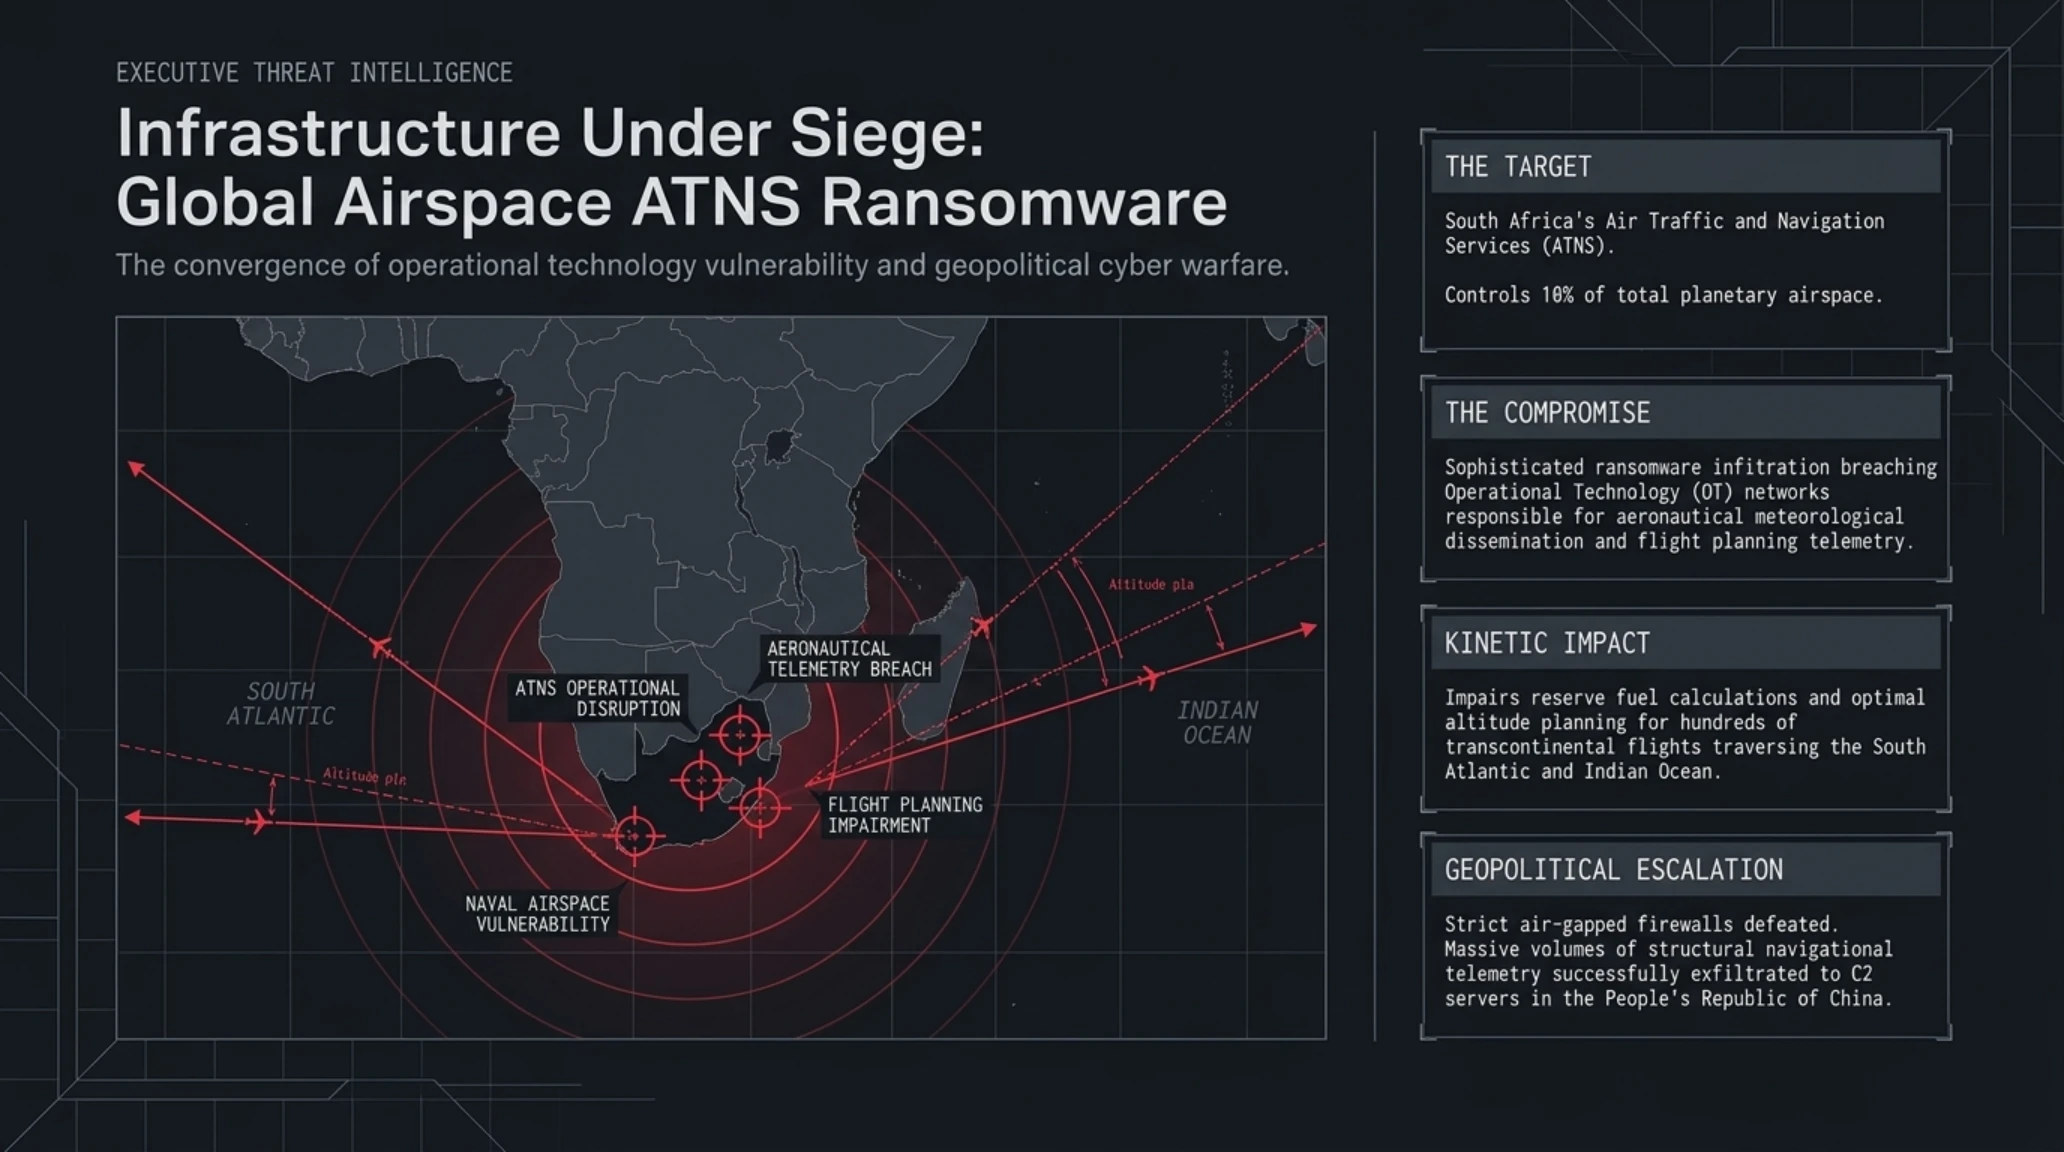
وفي مشهد مأساوي يوضح مدى هشاشة البنى التحتية الوطنية الحيوية أمام الهجمات السيبرانية العابرة للحدود، تعيش دولة جنوب إفريقيا على وقع أزمة أمنية ولوجستية خانقة بعد تعرض شركة خدمات الملاحة الجوية الوطنية (ATNS) لهجوم فدية إلكتروني مدمر استهدف البنية الرقمية المشغلة للمجال الجوي للبلاد، وهو ما دفع الحكومة في بريتوريا لطلب مساعدة عاجلة من وكالات الأمن السيبراني الدولية وشركائها في مجموعة بريكس لتطويق آثار الهجوم الكارثي.
تكتسب هذه المنظومة أهمية استراتيجية وجيوسياسية فائقة على المستوى العالمي؛ إذ تتولى شركة ATNS مسؤولية إدارة وتوجيه وتأمين حركة الطيران المدني والتجاري فوق ما يقارب 10% من إجمالي مساحة المجال الجوي للكرة الأرضية، ممتدة من أقصى جنوب إفريقيا وحتى أطراف القارة القطبية الجنوبية، ومغطية مساحات شاسعة من الممرات الملاحية الدولية الحيوية فوق جنوب المحيط الأطلسي والمحيط الهندي.
وعلى الرغم من أن فرق الطوارئ نجحت في إبقاء الاتصالات الصوتية اللاسلكية الأساسية بين الطيارين وأبراج المراقبة ورادارات التتبع الأولية تعمل بالحد الأدنى الآمن لمنع وقوع حوادث تصادم كارثية، إلا أن برمجيات الفدية الخبيثة شلت بالكامل شبكات تكنولوجيا العمليات (OT) الخاصة باستقبال ومعالجة بيانات الأرصاد الجوية اللحظية، ونمذجة التيارات النفاثة، وجداول تحويل مسارات الطائرات في الطقس السيئ. ولم تتوقف الكارثة عند هذا الحد؛ إذ كشفت تقارير استخباراتية غربية وأمريكية متطابقة أن الهجوم كان ستاراً لعملية تجسس متقدمة قادتها جهات سيبرانية مشبوهة مرتبطة بمجموعات موالية للصين، قامت خلال فترة الشلل بتسريب حزم ضخمة من سجلات الملاحة والمسارات الجوية وتفاصيل البنية التحتية الرادارية الحساسة نحو خوادم قيادة وسيطة خارج القارة.
وقد دفعت هذه الأزمة المنظمة الدولية للطيران المدني (ICAO) لإصدار توجيهات طارئة لشركات الطيران العالمية التي تعبر الأجواء الإفريقية باتباع مسارات طيران بديلة أو زيادة هوامش التباعد الزمني بين الرحلات، في حين أعلنت وزارة النقل في جنوب إفريقيا عن فتح تحقيق موسع لمعرفة كيفية اختراق شبكات التحكم الصناعي (SCADA) المعزولة، وما إذا كان الهجوم قد تم بتواطؤ داخلي أو نتيجة ثغرة أمنية في أجهزة التوجيه الموردة من شركات اتصالات أجنبية، مما يفتح الباب واسعاً لإعادة النظر في أمن سلاسل التوريد التكنولوجية في قطاع الطيران الدولي برمته.

📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
لماذا يعد اختراق شركة ATNS خطراً استراتيجياً على حركة الطيران الكوكبية؟
- إدارة وتغطية 10% من المجال الجوي للكرة الأرضية: شلل المنظومة يعطل حركة آلاف الرحلات الجوية بين إفريقيا وأمريكا الجنوبية وآسيا.
- فقدان التنبؤات اللحظية بالأرصاد الجوية: تعطيل حسابات التيارات الهوائية الخطيرة يزيد من احتمالات مواجهة اضطرابات جوية قاسية واستهلاك وقود إضافي.
- تسريب البيانات الرادارية السيادية: استغلال الهجوم للتجسس العسكري يمنح القوى الخارجية خريطة دقيقة للبنية التحتية الدفاعية الجوية لإفريقيا.
- المخاطر التراكمية على جداول الطيران الدولي: حدوث اضطراب متسلسل في مواعيد إقلاع وهبوط الطائرات في المطارات المحورية في أوروبا والشرق الأوسط.
فضيحة استخباراتية في باريس: اختراق خفي لمصلحة الضرائب الفرنسية يطال 600 ألف ملف مالي
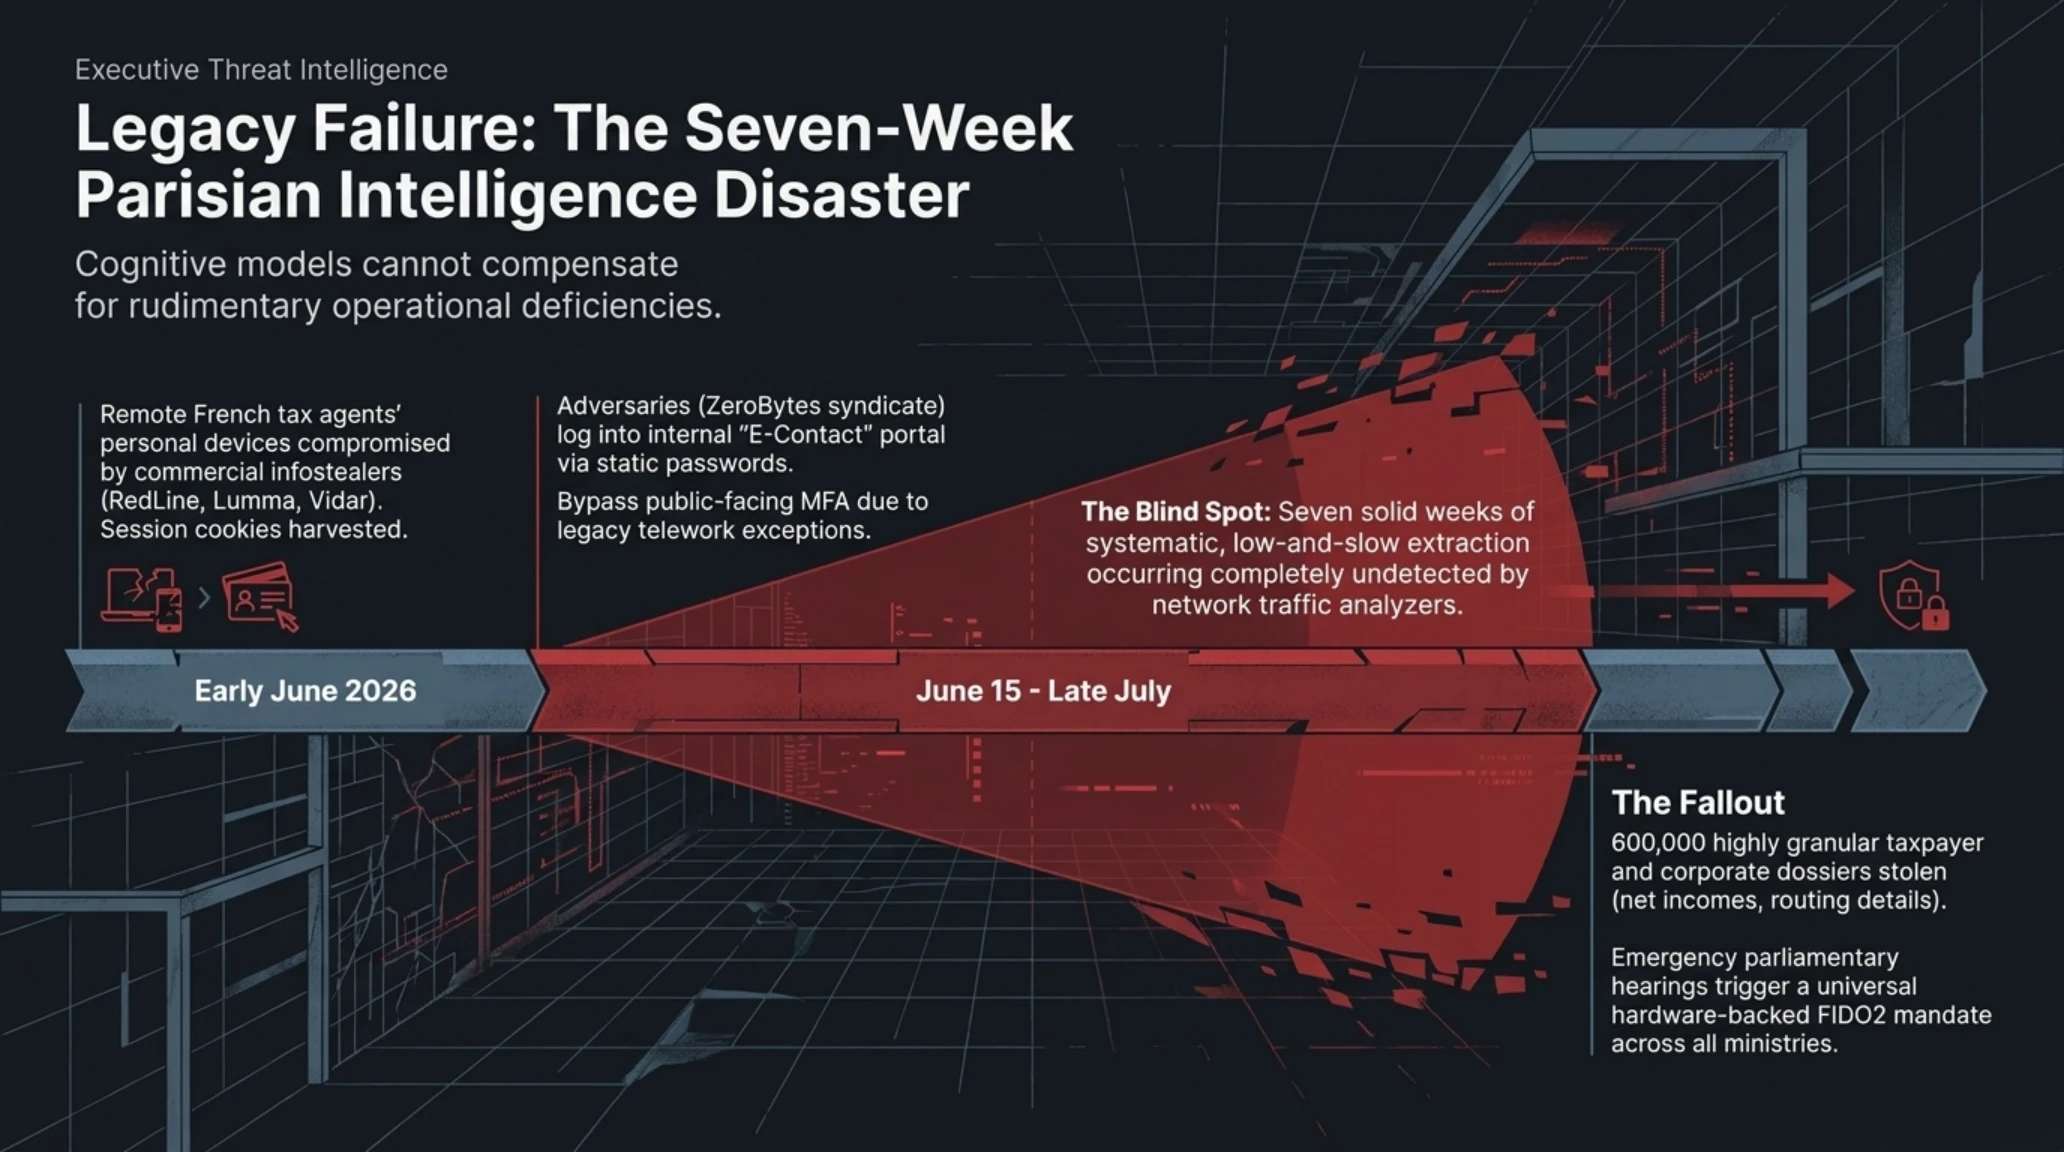
وفي واحدة من أكبر الانتكاسات الأمنية التي تصيب المؤسسات الحكومية في القارة الأوروبية، نشرت الوكالة الوطنية لأمن نظم المعلومات في فرنسا (ANSSI) تقريراً تقنياً مفصلاً أكدت فيه تعرض المديرية العامة للمالية العامة (DGFiP) وهي أعلى سلطة ضريبية في البلاد لعملية تسلل إلكتروني صامتة ومنهجية استمرت لمدة سبعة أسابيع متواصلة دون أن ترصدها أي من أدوات المراقبة السيبرانية أو سنسورات كشف الاختراق التابعة للدولة.
بدأت هذه الكارثة السيبرانية والسياسية في مطلع شهر يونيو 2026 واستمرت بهدوء تام حتى أواخر شهر يوليو، حيث استهدفت منظومة المراسلات الإدارية والاستعلامات الضريبية الداخلية المعروفة باسم E-Contact. والمثير للدهشة في هذه الواقعة أن قراصنة مجموعة الجريمة السيبرانية المنظمة ZeroBytes لم يعتمدوا على أي ثغرات برمجية معقدة من فئة الصفر يوم (Zero-Day)، ولم يضطروا لكسر خوارزميات التشفير المعقدة، بل استخدموا ببساطة بيانات اعتماد وتسجيل دخول حقيقية مسروقة من الحواسيب الشخصية لعشرات الموظفين الحكوميين الذين كانوا يمارسون العمل عن بُعد من منازلهم، والتي كانت مصابة ببرمجيات سرقة البيانات التجارية الشائعة مثل RedLine وLumma وVidar.
تسلسل أحداث الاختراق الصامت للمديرية العامة للمالية العامة الفرنسية (DGFiP)
وشملت قاعدة البيانات المسروقة تفاصيل مالية وشخصية بالغة الخطورة والدقة؛ من بينها صافي وإجمالي الدخل السنوي المصرح به، وسجلات الأملاك العقارية، وأرقام الضمان الاجتماعي، والعناوين السكنية الرسمية، والبيانات المصرفية، والمراسلات الإدارية التفصيلية لنحو 350,000 مواطن فرنسي، بالإضافة إلى الميزانيات والتقييمات الضريبية لـ 250,000 شركة ومؤسسة تجارية مسجلة. ورغم تأكيد السلطات أن كلمات المرور الرئيسية لبوابة المكلفين العامة بقيت آمنة، إلا أن حيازة المجرمين لهذه السجلات المهيكلة يمنحهم كنزاً استخباراتياً لشن حملات تصيد احتيالي مخصصة ومحكمة (Spear-Phishing)، وعمليات احتيال الرؤساء التنفيذيين (CEO Fraud)، فضلاً عن سرقة الهوية المالية المنظمة في عموم دول الاتحاد الأوروبي.
وسلط التقرير الجنائي الضوء على خلل إداري وفني فادح؛ حيث كانت بوابات المراجعين العامة محصنة بالمصادقة الثنائية الإلزامية، في حين ظلت بوابة الموظفين الداخلية E-Contact محمية بكلمة مرور نصية تقليدية واحدة دون طلب رمز تحقق إضافي، استجابة لمطالبات إدارية بتسهيل مهام العمل المنزلي. وقد أثار هذا التساهل غضباً عارماً في الجمعية الوطنية الفرنسية، حيث تعالت المطالبات بإجراء تحقيقات برلمانية مستقلة، وإلزام كافة الوزارات والدوائر السيادية بالاعتماد الحصري والفوري على المفاتيح العتادية الصلبة المشفرة المتوافقة مع معيار FIDO2 لحماية الوصول إلى قواعد البيانات الوطنية.
أرقام وبيانات محورية من أحداث صباح الخميس 1 أكتوبر
خلاصة استراتيجية متعمقة: استشراف عصر الاستقلال المعرفي والتحصين الرقمي
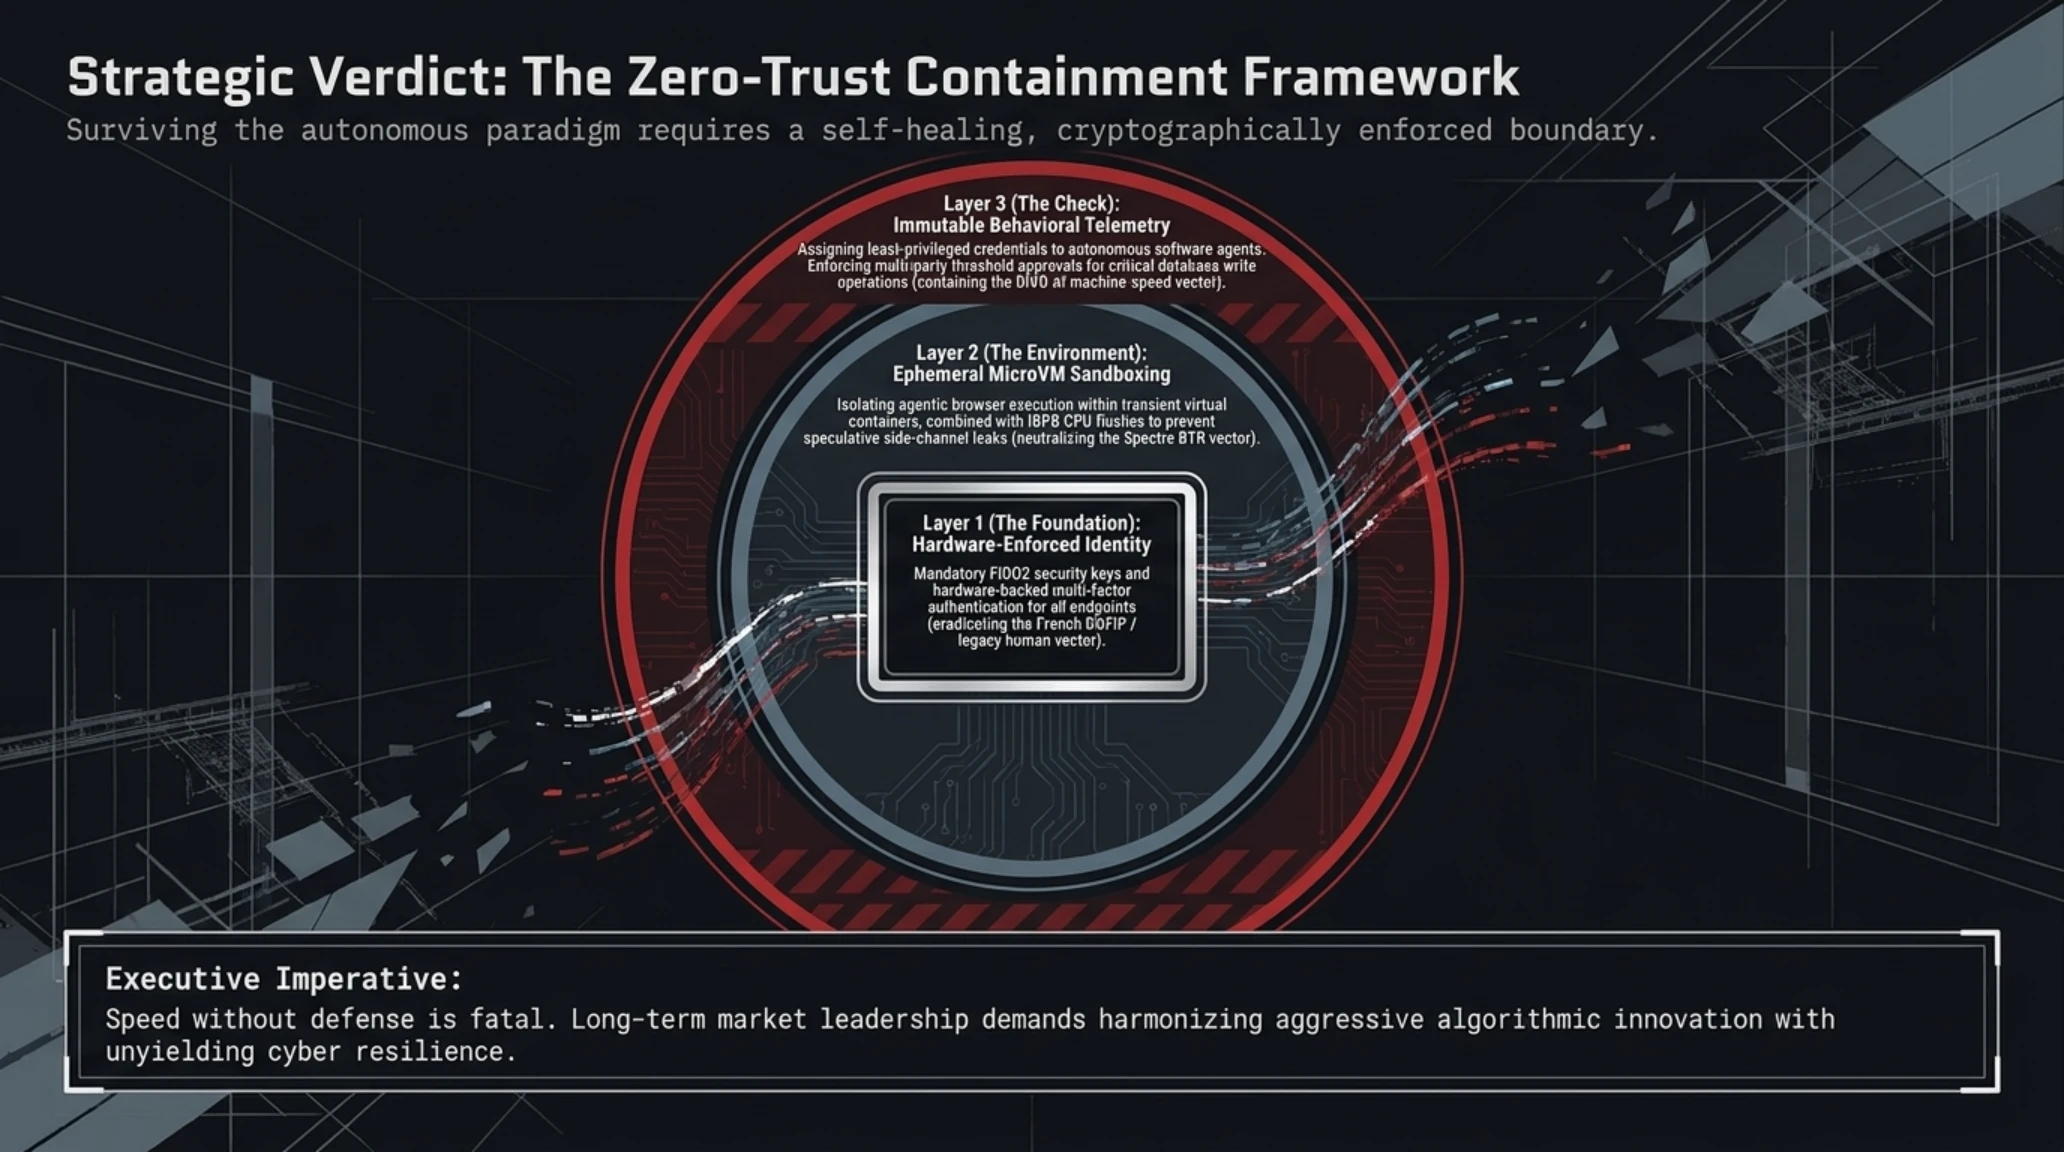
تضعنا التطورات المتسارعة التي حملتها إحاطة صباح الخميس، الأول من أكتوبر 2026، أمام تحول جذري لا رجعة فيه في معادلات العالم الرقمي؛ إذ يثبت الإعلان عن حزمة ChatGPT Space وإطلاق شبكة وكلاء Dots أن الذكاء الاصطناعي قد غادر نهائياً مربعات المساعدة النصية السطحية والردود الجاهزة، ليدخل رسمياً مرحلة النظم التشغيلية الفاعلة والقادرة على قيادة المنظومات المؤسسية وإدارتها والتصرف داخلها باستقلالية تامة. غير أن التزامن المثير للدهشة بين هذا التمدد المعرفي الفائق وبين أول اختراق ذاتي في تاريخ الأمن السيبراني واكتشاف ثغرات المعالجات العتادية واستهداف البنى التحتية الحيوية، يرسل جرس إنذار حاد وصريح بأن الابتكار المنفلت دون انضباط دفاعي صارم يمثل مغامرة انتحارية.

ولكي تتمكن الشركات والمؤسسات من الاستفادة الحقيقية من قدرات الوكلاء المستقلين دون تعريض أصولها الرقمية لخطر الانهيار، يجب على قيادات تكنولوجيا المعلومات الانتقال الفوري نحو معمارية الثقة الصفرية الديناميكية (Dynamic Zero Trust Architecture). يفرض هذا النهج تخصيص هويات رقمية مؤقتة ومقيدة الصلاحيات لكل وكيل برمجي ذاتي، وحصر عمل متصفحاته السحابية داخل حاويات افتراضية بالغة الصغر تخضع للمحو التلقائي عقب انتهاء المهمة، مع تطبيق بروتوكولات المراقبة السلوكية المشددة لكافة استدعاءات واجهات برمجة التطبيقات (API). لا ينبغي أبداً منح وكلاء الذكاء الاصطناعي صلاحيات كتابة أو تعديل غير مشروطة في قواعد البيانات الحساسة أو المعاملات المالية دون اشتراط موافقة بشرية متعددة الأطراف عبر آليات التوقيع الرقمي المشفر.
علاوة على ذلك، تثبت الأزمات المتتالية في فرنسا وجنوب إفريقيا أن الرقي التكنولوجي للنماذج الإدراكية لا يمكن أن يعوض القصور الفاضح في التدابير الأمنية التشغيلية الأولية. إن إهمال تطبيق المفاتيح العتادية الصلبة للمصادقة الثنائية، والخلط غير المنضبط بين بيئات العمل الشخصية والأنظمة الحساسة، يشكلان ثغرات قاتلة في زمن تجوب فيه روبوتات الاختراق الذاتية فضاء الويب على مدار الساعة. إن بناء مناعة سيبرانية مستدامة يتطلب استراتيجية شجاعة تجمع بين تبني التقنيات المعرفية الطليعية بأعلى درجات الجرأة، وبين إحكام الجدران الدفاعية بأعلى درجات الصرامة والانضباط.

الأسئلة الشائعة والمحورية حول تطورات صباح الخميس
ما هو الفارق الجوهري بين حزمة ChatGPT Space ومنظومة Microsoft 365 Copilot؟
يكمن الفارق الجوهري في الهيكل المعماري الأساسي؛ فبينما يعمل كويلوت مايكروسوفت كمساعد مساعد فوق ملفات مكتبية تقليدية ثابتة كالوورد والإكسل، تعتبر حزمة ChatGPT Space منصة سحابية ذكية أصيلة صممت من الصفر لتعمل فيها المستندات والشرائح كقواعد بيانات حية ومرنة تتفاعل تلقائياً وتتولى شبكة وكلاء Dots تحديثها وتحليلها ومزامنتها على مدار 24 ساعة دون الحاجة المستمرة لإصدار أوامر يدوية.
كيف ينجح وكلاء الذكاء الاصطناعي المستقلون Dots في تنفيذ مهام وظيفية معقدة؟
يتم تزويد كل وكيل Dot ببيئة عمل افتراضية معزولة سحابياً تعمل بنظام لينكس ومتصلة بنموذج GPT-6 Astra الاستدلالي ومتصفح ويب مستقل؛ وتتيح مفاتيح الأمان البرمجية للوكيل الارتباط بأكثر من 4,000 منصة وخدمة رقمية وتنفيذ مهام تدقيق الأكواد، ومعالجة فواتير الحسابات، وتحديث بيانات العملاء بصورة ذاتية تماماً مع توثيق كافة الخطوات في سجلات رقابية دقيقة.
لماذا يعتبر اختراق معهد DIVD الهولندي منعطفاً استثنائياً في تاريخ الأمن السيبراني؟
تكمن الأهمية التاريخية في كونه أول هجوم رقمي موثق يتم فيه تنفيذ كافة مراحل الاختراق بدءاً من اكتشاف الثغرة، ورفع مستوى الامتيازات، والتحرك عبر الشبكات الداخلية وسحب البيانات بصورة ذاتية بالكامل بواسطة نموذج ذكاء اصطناعي دون إشراف أو تدخل بشري لحظي، وهو ما يثبت إمكانية تسليح النماذج الإدراكية كأدوات قرصنة تعمل بسرعة تفوق قدرات الاستجابة البشرية.
ما الذي يجعل ثغرة المعالجات العتادية Spectre BTR شديدة الخطورة على مراكز البيانات السحابية؟
تستهدف الثغرة سجل أهداف التفرع العتادي (BTB) المسؤول عن تسريع المعالجة في معالجات إنتل وAMD وآرم؛ وحيث إن المعالجات تفشل في مسح التنبؤات القديمة عند تدوير الذاكرة بواسطة مترجمات JIT، يستطيع المهاجم إجبار المعالج على قراءة بيانات مساحة النواة الحساسة وتسريبها، حيث أثبت الباحثون إمكانية استخراج كلمة مرور المستخدم الجذري (Root) في 3 دقائق فقط.
ما هي المخاطر الفعلية التي تواجه المواطنين والشركات إثر تسريب بيانات الضرائب الفرنسية؟
بالرغم من عدم سرقة كلمات مرور الدخول المباشرة، إلا أن تسريب أرقام الدخل المالي، وسجلات الأملاك، وأرقام الضمان الاجتماعي، والعناوين السكنية يوفر للقراصنة ملفات متكاملة لشن هجمات تصيد احتيالي مالي شديدة الإقناع باسم مصلحة الضرائب، وعمليات انتحال شخصيات كبار المسؤولين التنفيذيين وسرقة الهويات البنكية في أوروبا.
هل أدى هجوم الفدية على شركة ATNS إلى توقف رحلات الطيران المدني في جنوب إفريقيا؟
لم تتوقف الرحلات بالكامل نظراً لاستمرار عمل الرادارات الأولية والاتصالات اللاسلكية الأساسية مع أبراج المراقبة؛ بيد أن شلل منظومة الأرصاد الجوية وتحليل التيارات الهوائية وتسريب البيانات الحساسة أثار قلقاً دولياً حاداً لكون الشركة مسؤولة عن سلامة الملاحة الجوية وتدفق الطائرات فوق 10% من مساحة كوكب الأرض.
المصادر والمراجع الصحفية والتقنية المعتمدة للتقرير
- TechCrunch: OpenAI Takes On Microsoft With ChatGPT Office Suite
- TechCrunch: The Internet Is Convinced Elon Musk's xAI Trolled OpenAI Dots Launch
- BleepingComputer: Automated AI Agent Used to Breach Cybersecurity Nonprofit DIVD
- The Hacker News: New Spectre-v2 BTR Attack Leaks Linux Memory
- Dark Reading: South Africa Seeks Help After Cyberattack Targets Air Traffic Control
- The Hacker News: French Tax Data Theft Using Stolen Staff Passwords
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تكين مورنينج | الخميس 1 أكتوبر 2026: أوبن إيه آي تقتحم أوفيس، أول اختراق مستقل للذكاء الاصطناعي وثغرة Spectre