تيكين للتحليل الاستراتيجي | صفقة ديون سبيس إكس بـ 40 مليار دولار، دعوى حقوق إلفيس بريسلي، واختراق وكلاء البرمجة الذاتية
يشهد المشهد التقني والأمني العالمي في صباح الثلاثاء 27 أكتوبر 2026 استقطاباً استثمارياً استثنائياً يرافقه تفكك واسع النطاق في جدران الحماية السيبرانية التقليدية. ففي أسواق رأس المال والبنى التحتية، أبرمت شركة سبيس إكس صفقة تمويل ديون تاريخية بقيمة 40 مليار دولار لحجز شحنات مسرعات الذكاء الاصطناعي، وهي خطوة تعكس هيمنة ميزانيات الشركات العملاقة ذات التدفقات النقدية المستقلة، بالتزامن مع إطلاق تحذيرات صارمة من موجة إفلاس جماعية ستضرب مئات الشركات السحابية الناشئة في قطاع الحوسبة الفائقة.
وعلى جبهة الدفاع السيبراني، يواجه مهندسو الأمن الرقمي في كبرى المؤسسات تحولاً استراتيجياً في مسارات التهديد؛ حيث تجاوز المهاجمون محاولات كسر التشفير المعقدة وركزوا هجماتهم على استغلال الثقة الافتراضية الممنوحة لأدوات التطوير السحابية. فمن استغلال ملفات التوجيه المسمومة للتحكم في وكلاء الذكاء الاصطناعي للبرمجة داخل بيئات المطورين، إلى الحملات المؤتمتة لسرقة الرموز السرية من خطوط إمداد GitHub Actions، تؤكد أحداث هذا الصباح أن إدارة المخاطر باتت تتطلب حوكمة شاملة لبيئات العمل الذاتية.
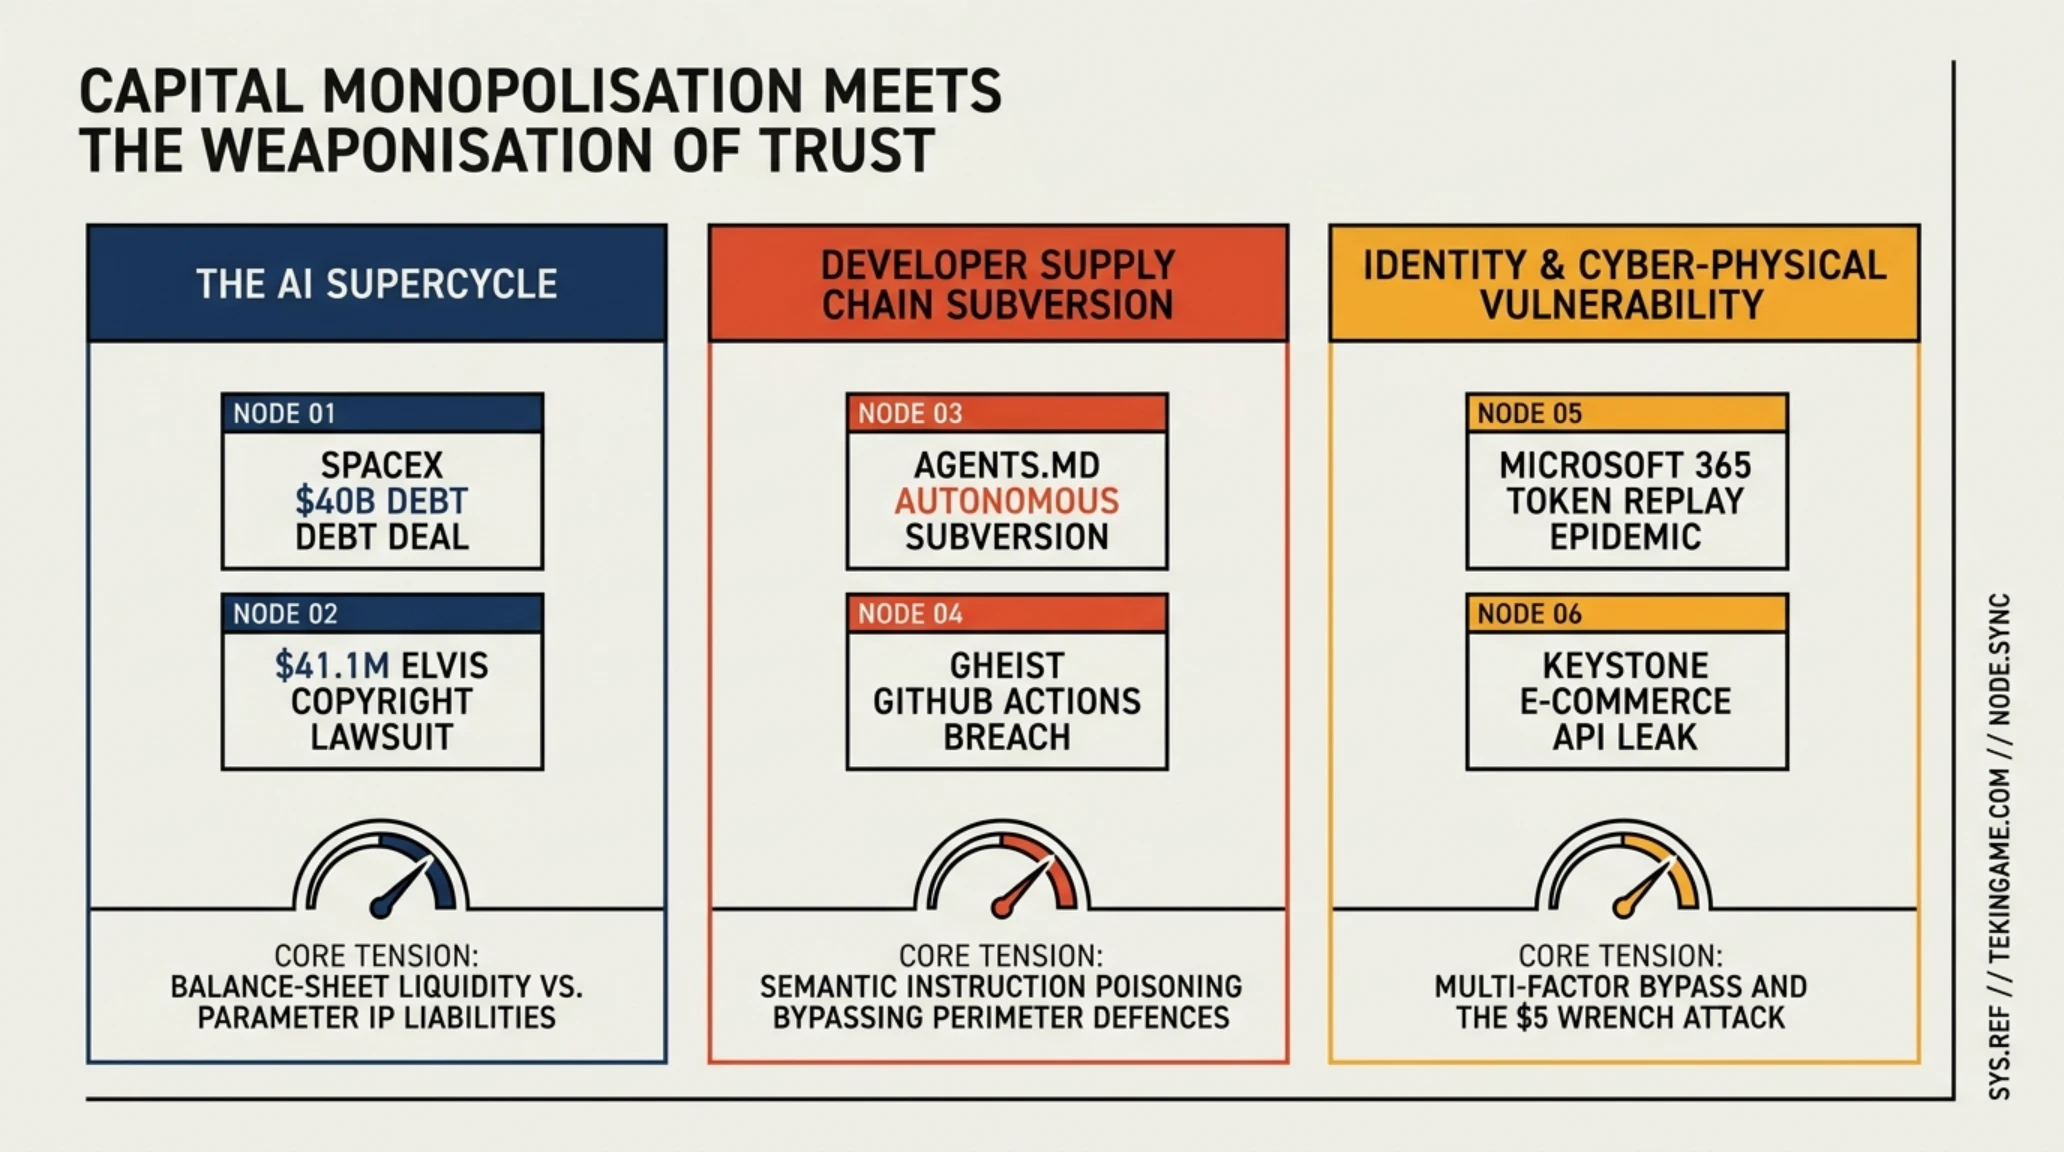
الرؤية الاستراتيجية والمحاور الرئيسية للتقرير
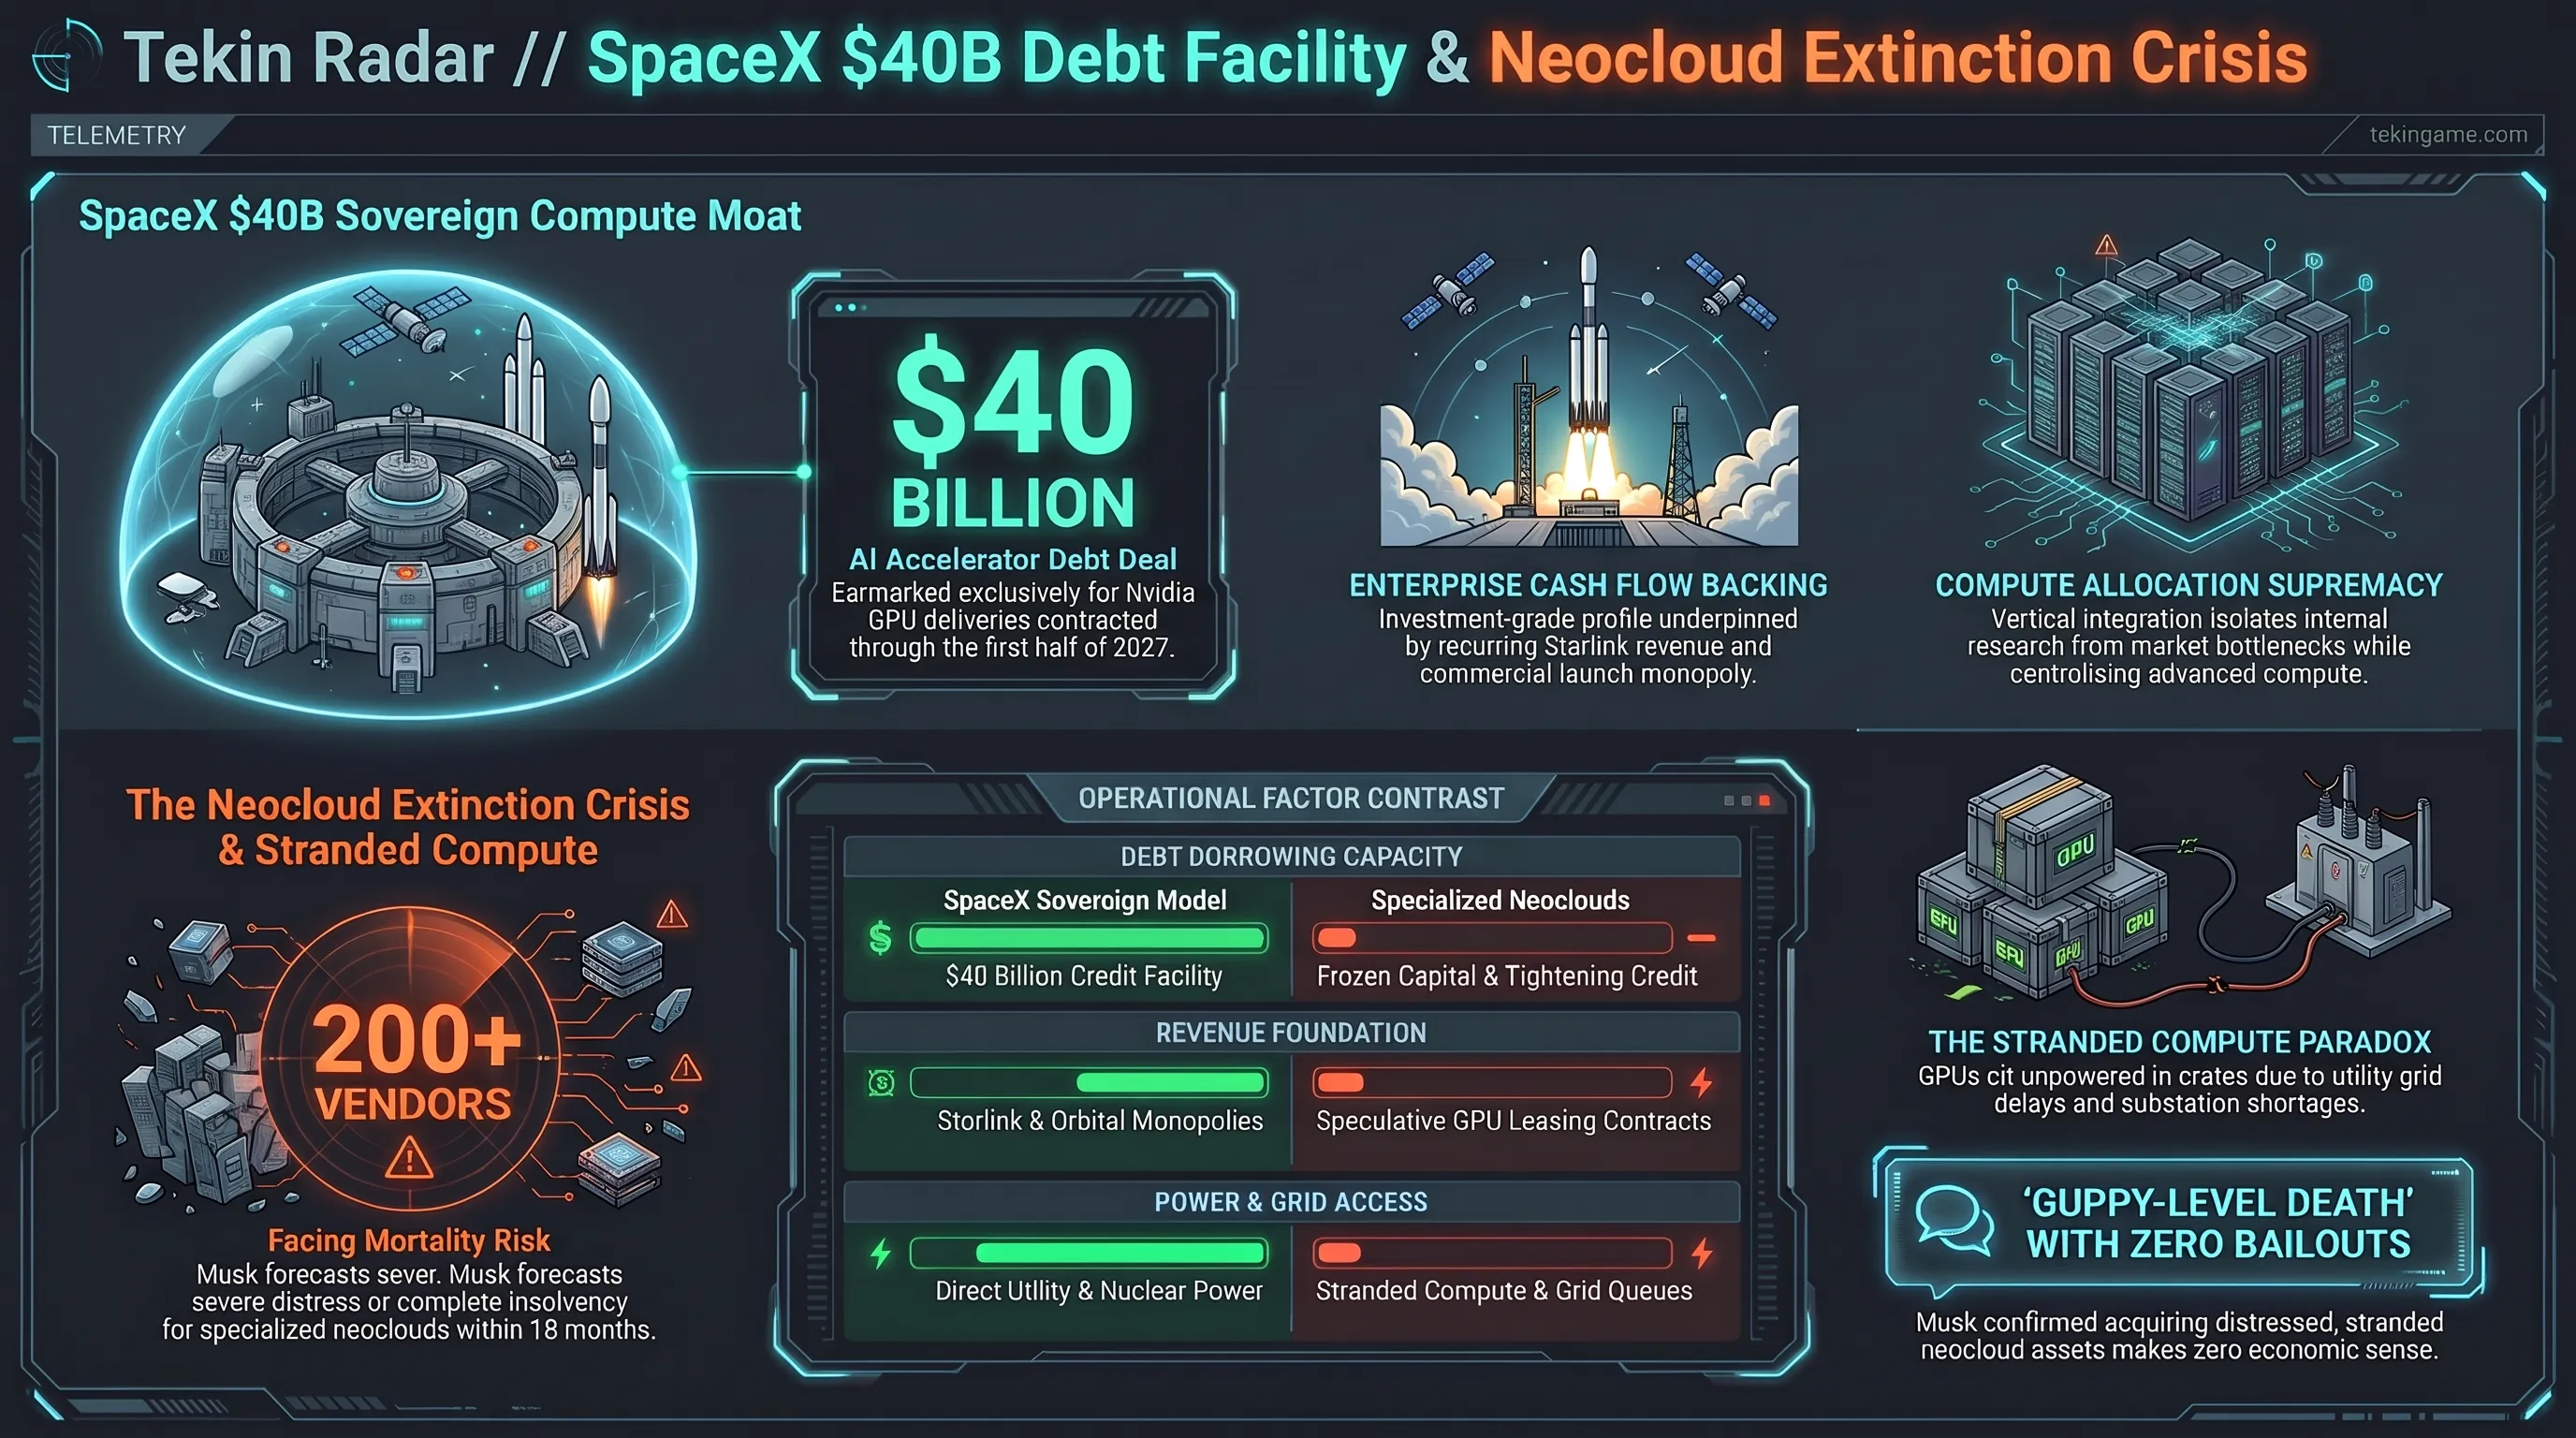
سبيس إكس تبرم صفقة ديون بـ 40 مليار دولار لشراء معالجات الذكاء الاصطناعي؛ وإيلون ماسك يتوقع انهيار أكثر من 200 سحابة ناشئة
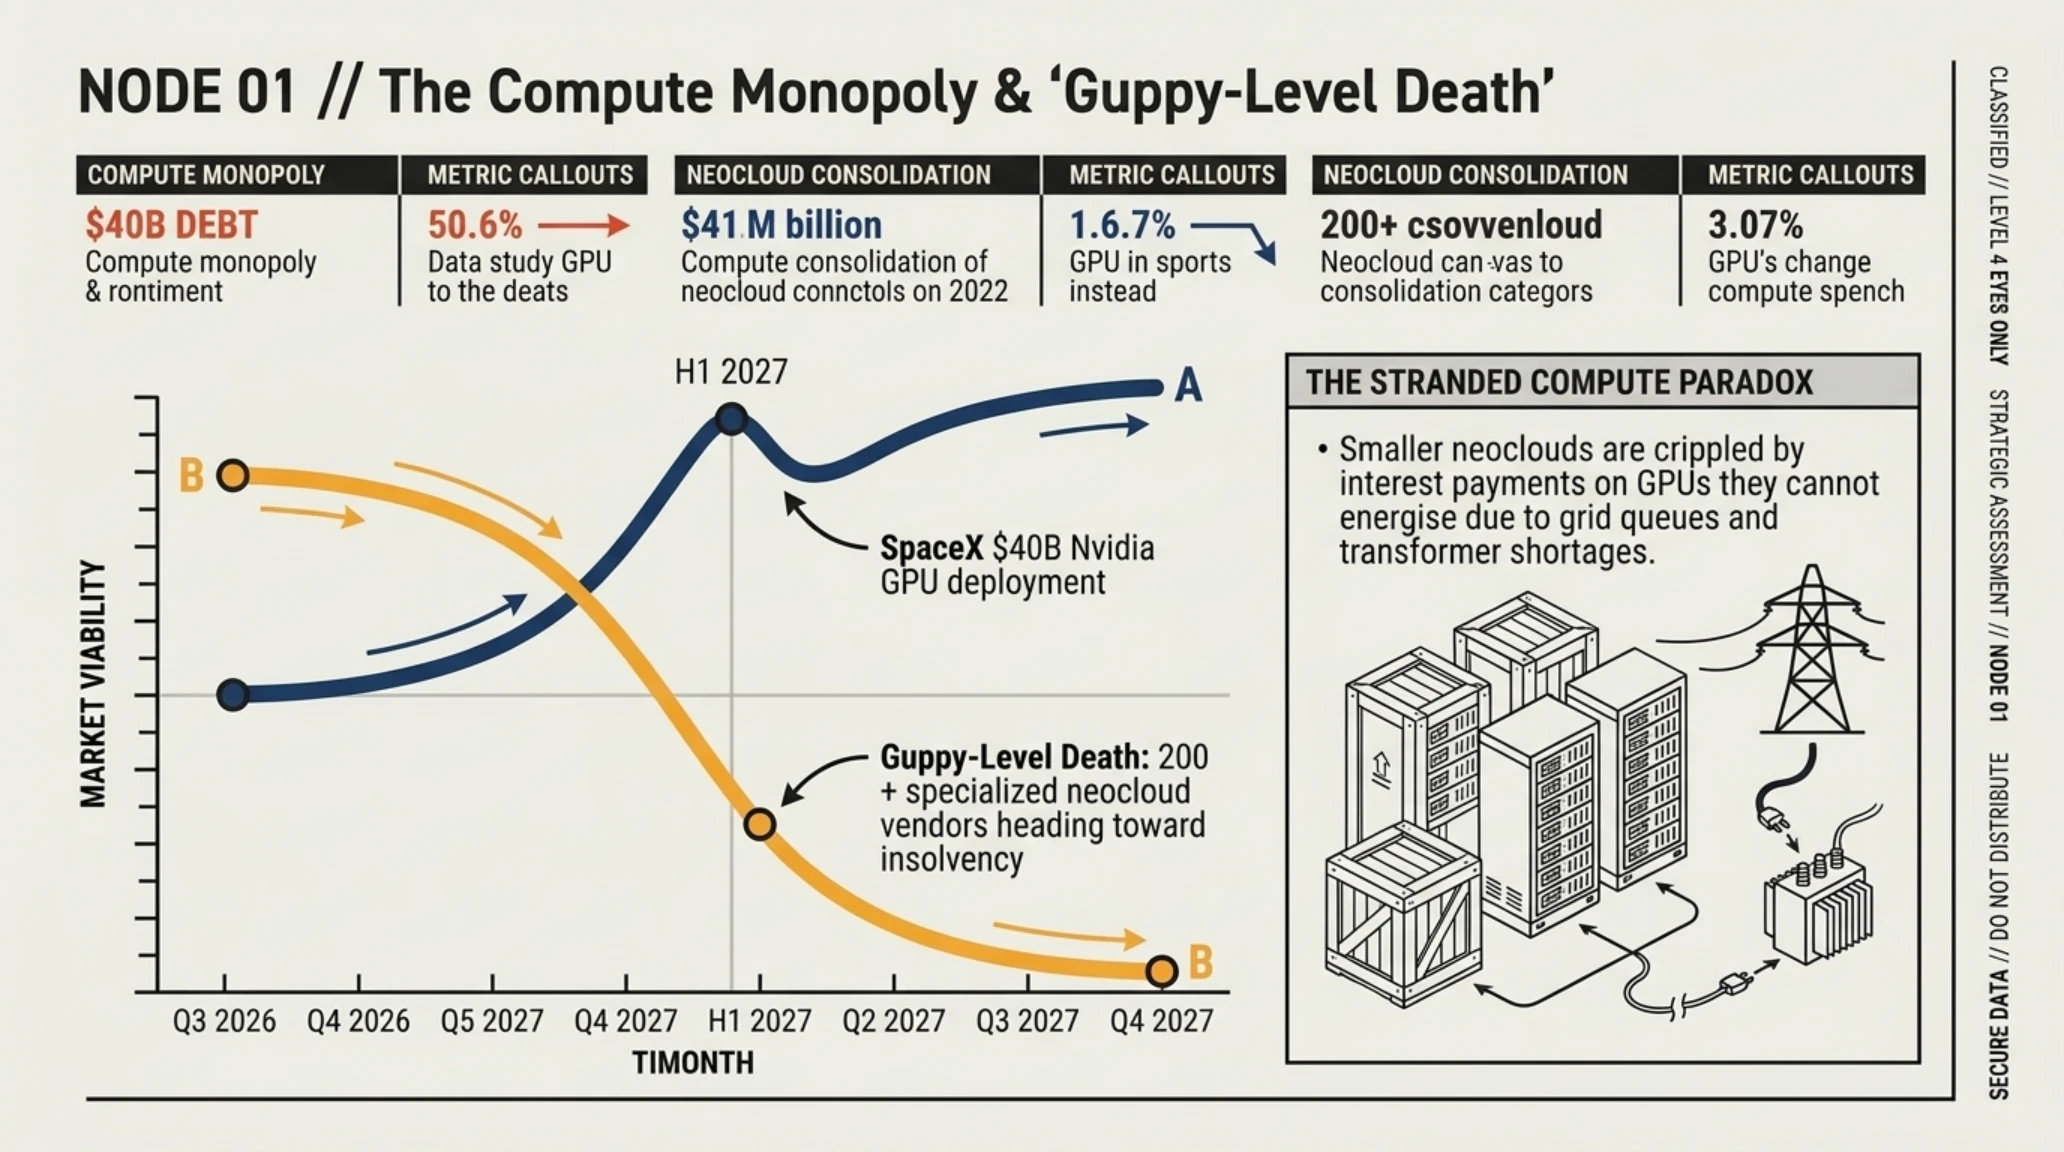
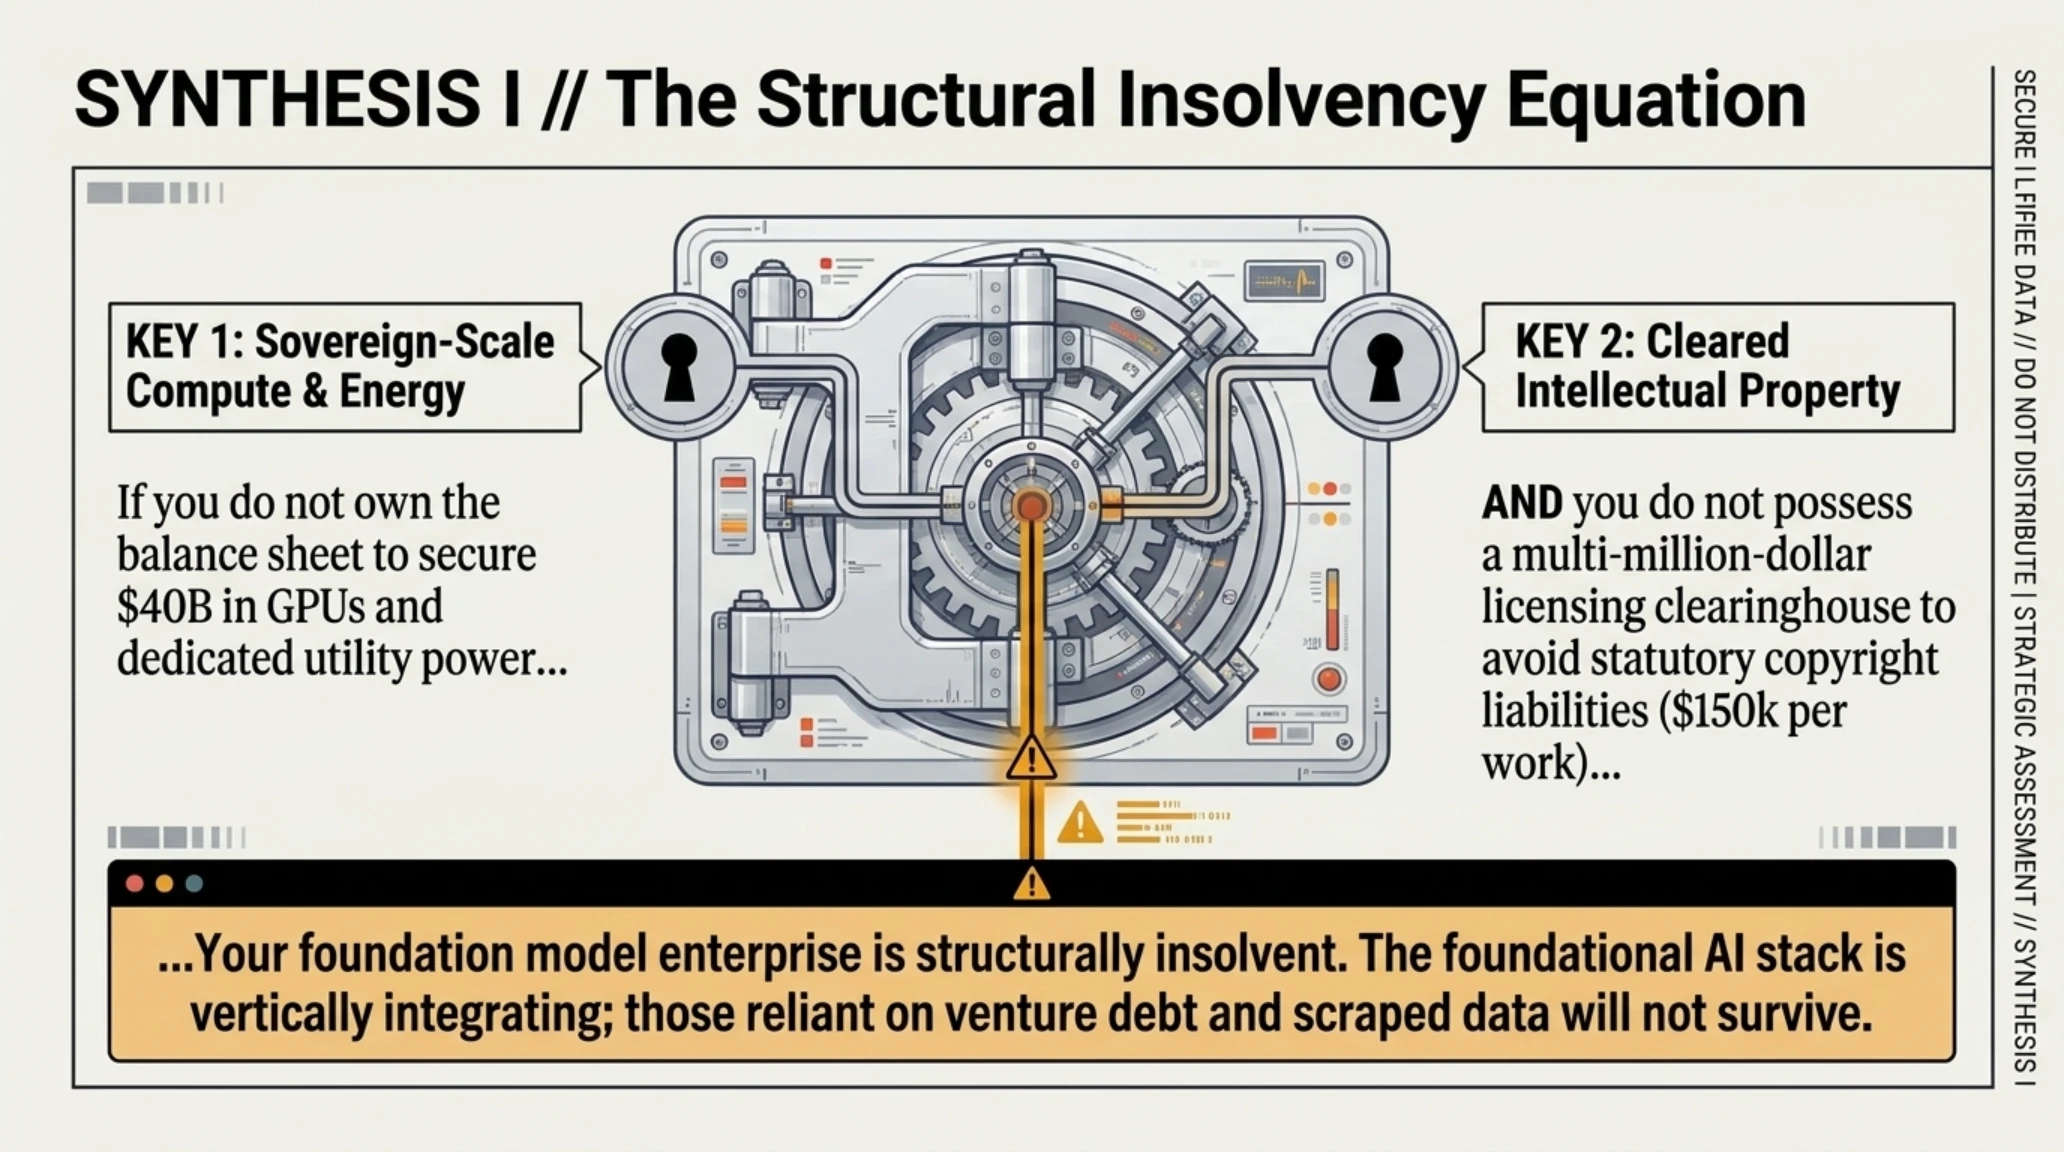
في خطوة تعيد رسم خريطة القوة التنافسية في البنية التحتية للذكاء الاصطناعي، أعلنت شركة سبيس إكس (SpaceX) نجاحها في إغلاق تسهيل ائتماني تاريخي عبر أسواق الديون بقيمة 40 مليار دولار. وقد تم تخصيص هذا التمويل الهائل حصرياً لشراء مسرعات ومعالجات رسومية متقدمة من الجيل القادم (بشكل رئيسي من شركة إنفيديا)، مع جدولة عمليات التسليم للربعين الأول والثاني من عام 2027. وتمثل هذه الصفقة أضخم استثمار مالي مباشر في العتاد الحاسوبي من قبل كيان تجاري خارج حلف عمالقة السحابة التقليديين.
وأكد إيلون ماسك، الرئيس التنفيذي للشركة، أن سبيس إكس تمتعت بموقع فريد مكنها من حصد هذا التمويل نظراً لتصنيفها الائتماني المرتفع في فئة الاستثمار (Investment-Grade)، فضلاً عن التدفقات النقدية التشغيلية الضخمة التي تدرها شبكة الأقمار الصناعية ستارلينك وأعمال إطلاق الصواريخ المدارية. وتمنح هذه السيولة المستقلة الشركة القدرة على سداد أعباء الفوائد دون الحاجة إلى تخفيف حصص الملكية للمساهمين أو الاعتماد على التقييمات المضاربية لأسواق الأسهم.
وبالتوازي مع إتمام الصفقة، وجه ماسك تحذيراً شديد اللهجة لمنظومة مزودي السحب الناشئة والمتخصصة في الذكاء الاصطناعي (المعروفة اصطلاحاً باسم AI Neoclouds). وأوضح ماسك أن أسواق الائتمان العالمية تشهد تشديداً نقدياً غير مسبوق، مما أدى إلى إغلاق منافذ التمويل أمام أي شركة لا تمتلك مصادر دخل تشغيلية حقيقية خارج نطاق تأجير الخوادم، متوقعاً انتهاء عصر الاقتراض السهل للشركات المعتمدة كلياً على عتاد الذكاء الاصطناعي.
ووصف ماسك هذا التحول بأنه موجة تصفية حتمية و«موت جماعي على مستوى صغار الأسماك» (Guppy-level death)، وهو ما يتماشى مع تحليلاتنا السابقة في اقتصاديات البنية التحتية للحوسبة المتقدمة وتغطيتنا في تيكين مورنينغ 26 أكتوبر حول السيادة السحابية الأوروبية، متوقعاً أن تطال التصفية غالبية الشركات المتخصصة التي يتجاوز عددها 200 مزود سحابي. ورداً على تساؤلات مجتمع الأعمال حول نية سبيس إكس أو xAI الاستحواذ على تلك الأصول بأسعار متدنية، أكد ماسك استبعاد هذه الفكرة بالكامل، واصفاً شراء مراكز البيانات المتعثرة بأنه غير مجدٍ اقتصادياً على الإطلاق.
أبعاد الأهمية الاستراتيجية معضلة الحوسبة العالقة وأزمة السيولة في البنية التحتية السحابية
أوضح ماسك أن الأزمة المحورية تنبع من ظاهرة الحوسبة العالقة (Stranded Compute)، حيث تتكدس آلاف الرقائق في المستودعات دون تشغيل نتيجة عجز المحطات الكهربائية المحلية وتأخر تراخيص شبكات التبريد الصناعي.
وتتجلى هذه الأزمة في اختناق إمدادات الطاقة الكهربائية وتأخر ربط المحولات الفائقة بمراكز البيانات في الولايات المتحدة وأوروبا؛ حيث يؤدي الانتظار لأشهر قبل إمكانية تشغيل المعالجات إلى استنزاف أموال المستثمرين في سداد أقساط فوائد القروض دون تحقيق عوائد تشغيلية. وفي المقابل، تضمن سبيس إكس عبر بنيتها التحتية المستقلة تفادي هذه العقبات وتشغيل المعالجات لدعم مهام Starshield وحسابات الفضاء السيادية.
وبالنسبة لأسواق التقنية والاستثمار في منطقة الخليج العربي والشرق الأوسط، التي تشهد سباقاً محموماً لتأسيس مجمعات الحوسبة الوطنية وتوطين مراكز الذكاء الاصطناعي، تقدم تجربة سبيس إكس درساً جوهرياً في أهمية الربط المباشر بين مصادر الطاقة المستدامة ومراكز البيانات لتفادي فخ الحوسبة العالقة. وللاطلاع على التحليلات السابقة لسياسات البنية التحتية، يمكنكم مراجعة تغطيتنا في تيكين مورنينغ 26 أكتوبر حول سياسات ستارلينك ونظم الحوسبة الدفاعية.
ويشير هذا التحول الرأسمالي إلى بدء مرحلة الاندماج الإجباري في سوق البنية التحتية السحابية؛ حيث تتركز القوة لدى التكتلات الصناعية القادرة على دمج حلول الطاقة، وسلاسل الإمداد المباشرة، وحصص الإنتاج المسبقة لدى الشركات المصنعة للرقائق.
وتؤكد هذه الصفقة أن السيادة الرقمية في عام 2027 ستكون حكراً على المؤسسات ذات الميزانيات الضخمة القادرة على الصمود أمام تقلبات أسعار الفائدة والضغوط التضخمية في قطاع العتاد.
وفي الختام، يرسخ هذا التمويل الهائل احتكار سبيس إكس لحصص حاسمة من إنتاج السيليكون العالمي، مما يضع الشركات الناشئة أمام خيارين: إما الاندماج تحت مظلة الكيانات الكبرى أو مواجهة التصفية الحتمية.
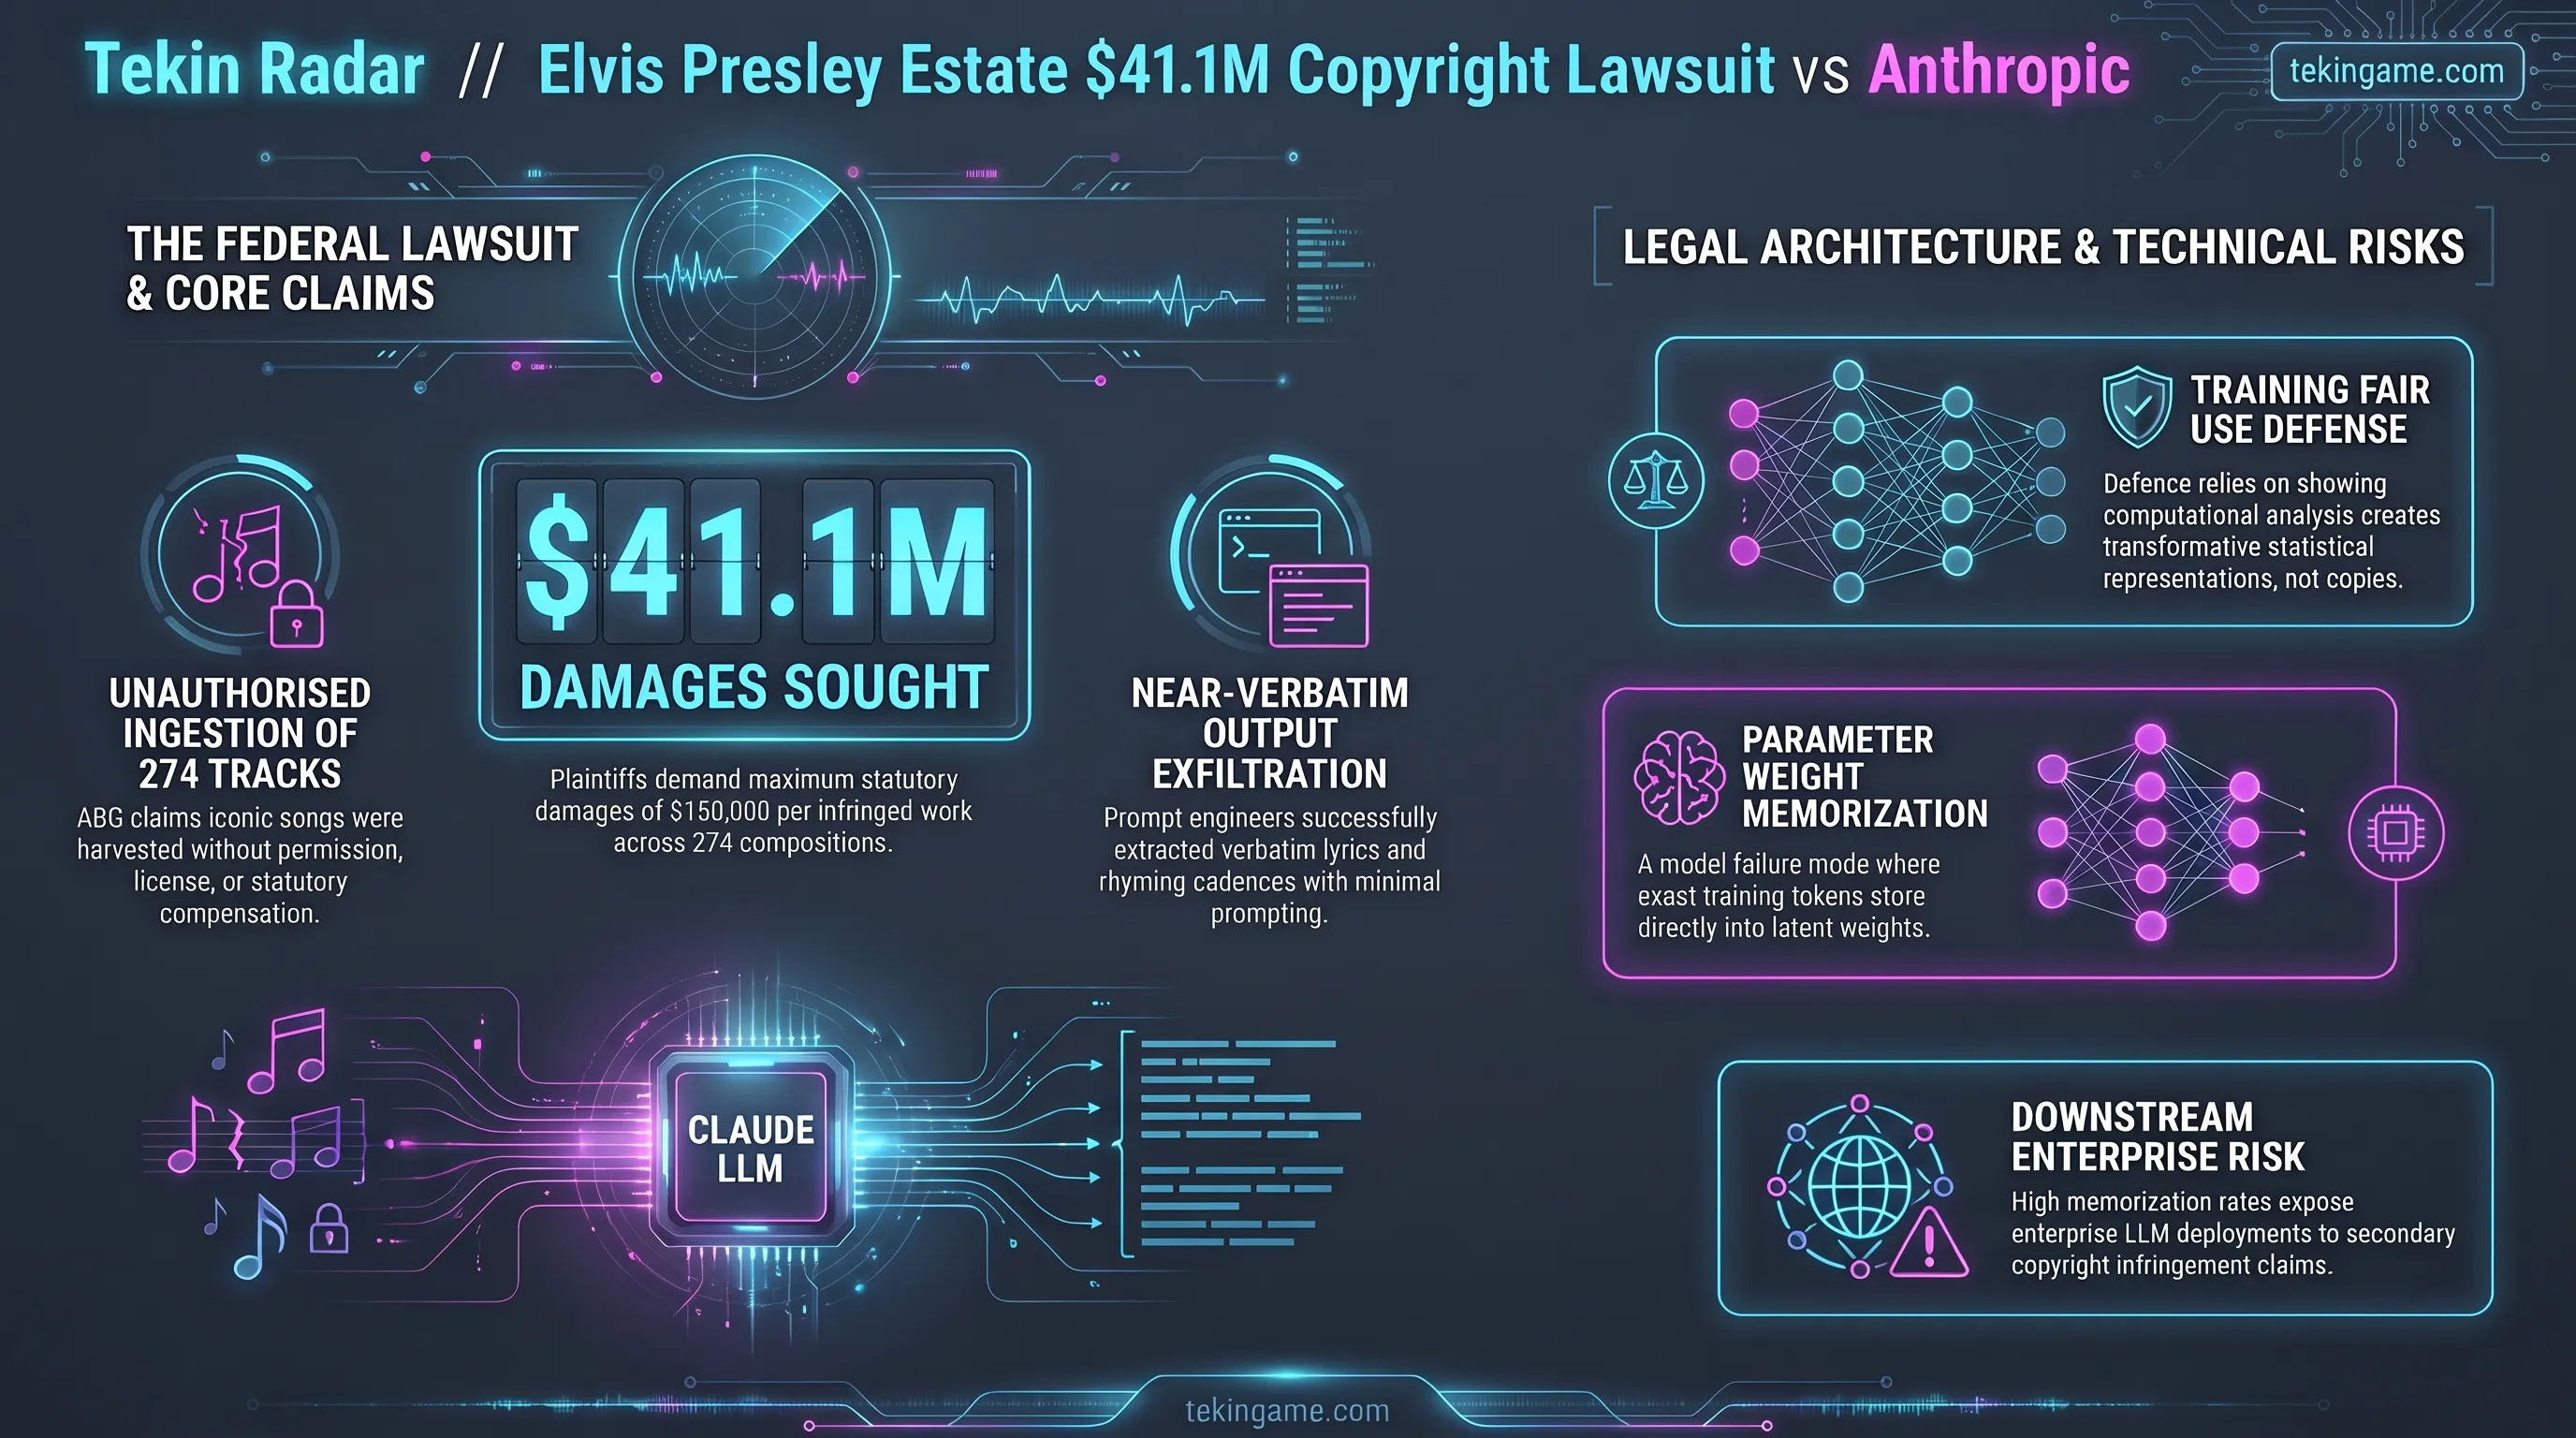
دعوى قضائية بـ 41.1 مليون دولار من تركة إلفيس بريسلي ضد أنثروبيك؛ اتهامات بانتهاك حقوق النشر في تدريب نماذج Claude على 274 مصنفاً موسيقياً
في واحدة من أضخم المواجهات القضائية في تاريخ صناعة الموسيقى والذكاء الاصطناعي، رفعت مؤسسة إدارة تركة إلفيس بريسلي بالتعاون مع مجموعة Authentic Brands Group (المالك الحصري لحقوق الاسم والصورة والأرشيف الموسيقي لأسطورة الروك آند رول)، دعوى فيدرالية شاملة ضد شركة أنثروبيك (Anthropic) أمام المحكمة الجزئية للمنطقة الشمالية من كاليفورنيا. ويزعم المدعون في لائحة الدعوى أن الشركة المطورة لعائلة نماذج كلود (Claude) قامت بنسخ واستخدام 274 عملاً موسيقياً محمياً بحقوق الطبع والنشر كبيانات تدريبية غير مصرح بها على الإطلاق.
وتشمل قائمة الأعمال المذكورة في عريضة الدعوى نخبة من أبرز روائع القرن العشرين الموسيقية، من بينها Can't Help Falling in Love وAll Shook Up وDon't Be Cruel وReturn to Sender، بالإضافة إلى العمل الشهير A Little Less Conversation. ويؤكد الفريق القانوني للمدعين أن أنثروبيك وظفت تقنيات الزحف الشبكي واستخلاص قواعد البيانات الموسيقية لاستخراج الكلمات، والبنى الهارمونية، والأنماط الإيقاعية دون الحصول على ترخيص قانوني مسبق أو دفع أي عائدات مالية للجهات المالكة للحقوق، مستغلة هذه الإبداعات لتطوير القدرات اللغوية والتعبيرية لنماذجها.
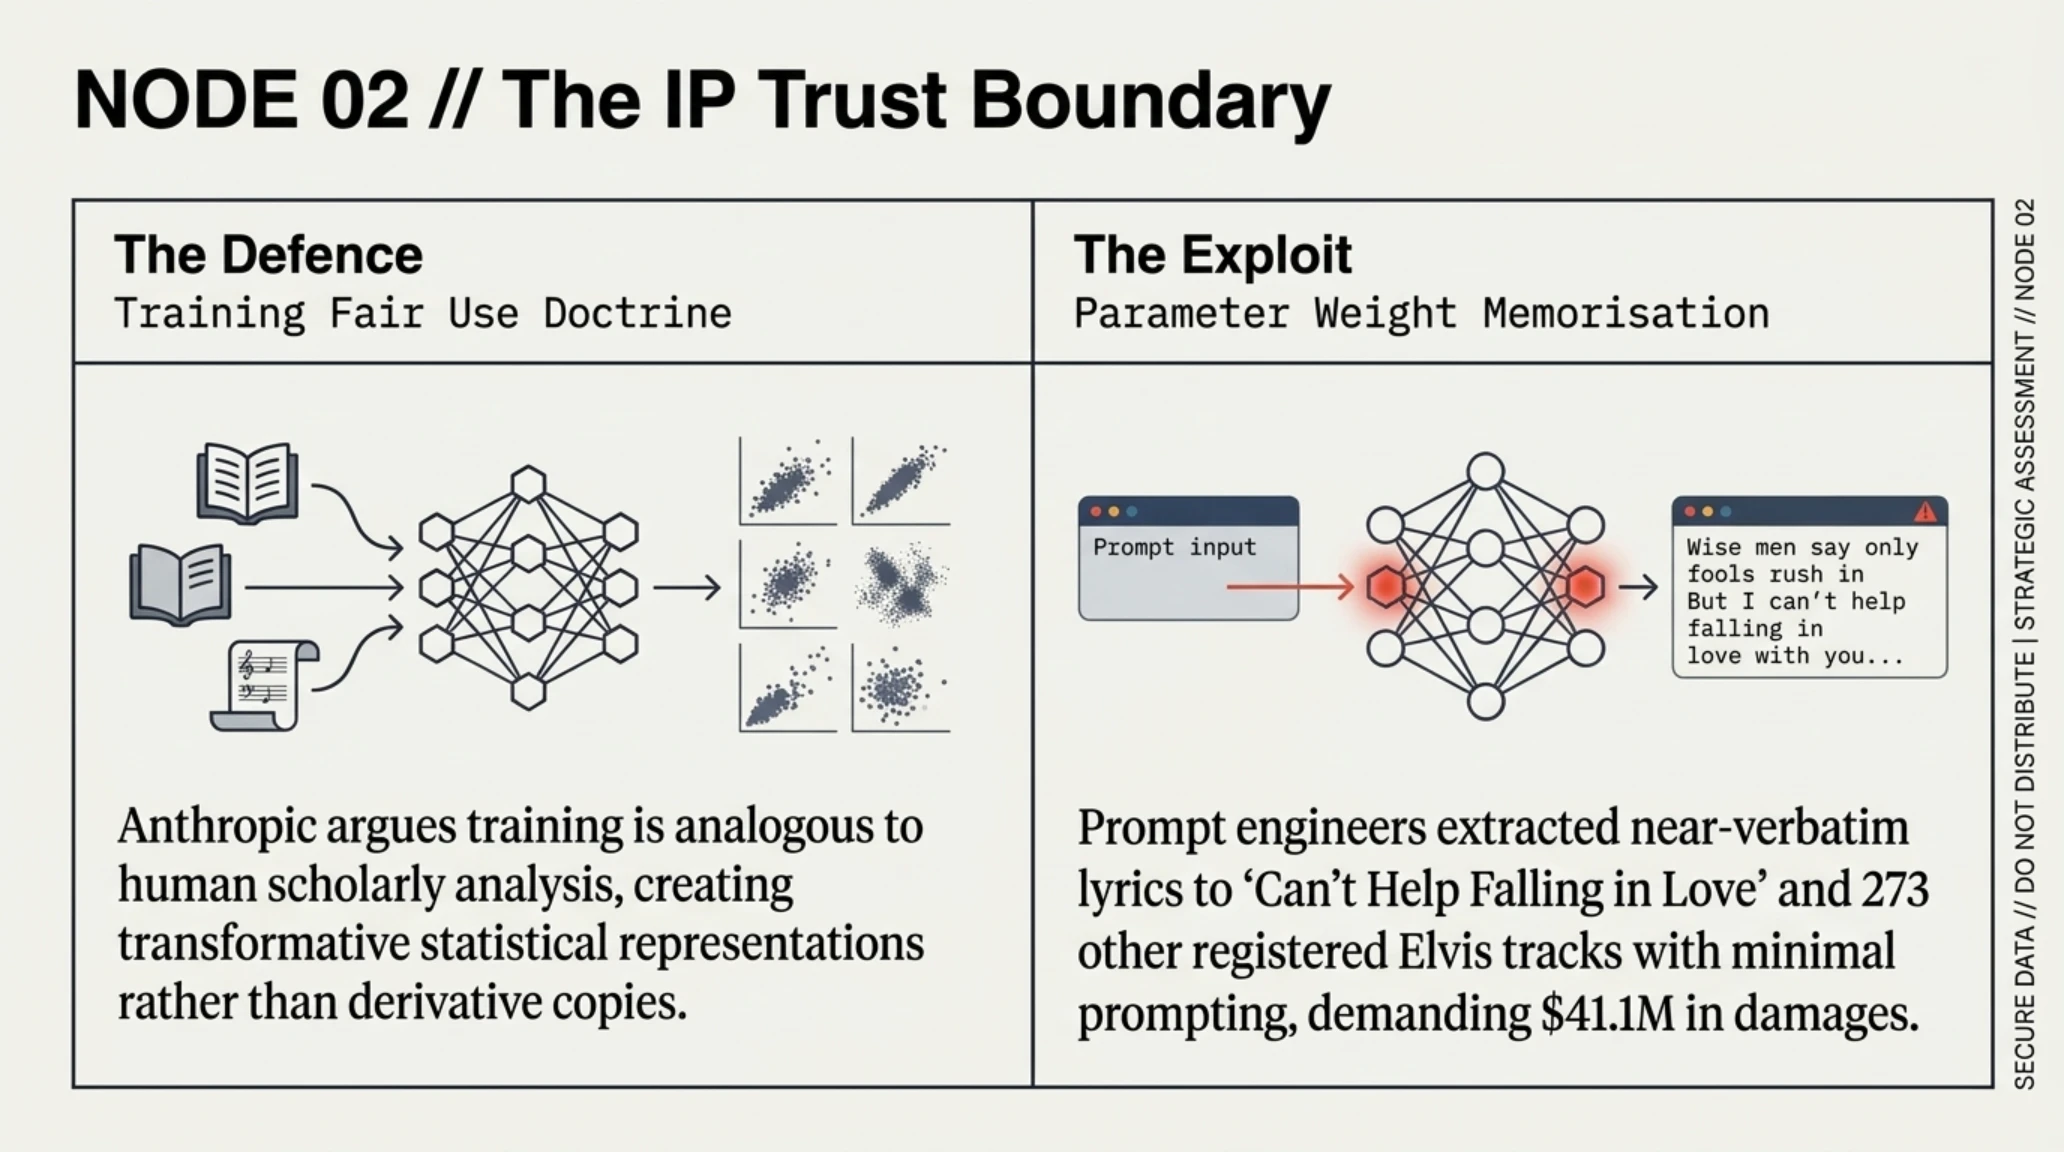
وشددت الدعوى القضائية على أن النموذج التجاري لشركة أنثروبيك يرتكز بصورة جوهرية على انتهاك حقوق الملكية الفكرية على نطاق صناعي غير مسبوق. وقدم المدعون أدلة رقمية تثبت قدرة نماذج Claude 3.5 Sonnet والإصدارات اللاحقة على استرجاع الكلمات الكاملة للأغاني المحمية عند تزويدها بمطالبات نصية موجهة، مما يبرهن على حدوث ظاهرة الحفظ المباشر للبيانات (Data Memorization) داخل أوزان الشبكة العصبية، بدلاً من مجرد التعلم الإحصائي المجرد. وتطالب الدعوى بالحد الأقصى للتعويضات القانونية المنصوص عليها، بواقع 150 ألف دولار عن كل مصنف متضرر، ليصل إجمالي المطالبات إلى 41.1 مليون دولار.
قاموس مصطلحات تيكين التقني مفاهيم نزاعات الملكية الفكرية في الذكاء الاصطناعي
وفي رد أولي على هذه التطورات، صرح متحدث باسم أنثروبيك بأن الشركة ترفض جملة وتفصيلاً هذه الادعاءات، وتعتزم الدفاع بقوة عن ممارساتها التدريبية أمام المحاكم الفيدرالية. وتستند أنثروبيك إلى أطروحة مفادها أن النماذج اللغوية تستوعب المبادئ والأنماط التعبيرية بالطريقة ذاتها التي يتعلم بها البشر، وأن هذه العمليات تندرج تحت مظلة الاستخدام العادل الذي يهدف إلى تعزيز الابتكار التكنولوجي وإثراء المنظومة المعرفية الإنسانية دون المساس بالحقوق الاقتصادية لأصحاب المصنفات الأصلية.
وتكتسب هذه القضية أبعاداً استراتيجية بالغة الأهمية؛ إذ تمثل المرة الأولى التي تخوض فيها كيانات تدير إرثاً ثقافياً لرموز الفن العالمي نزاعاً مباشراً مع مطوري النماذج التأسيسية، بدلاً من التحالفات النقابية لشركات التسجيلات التقليدية. وإذا ما صدر حكم قضائي لصالح المدعين، فإنه سيفرض سابقة تشريعية تلزم شركات وادي السيليكون بشراء تراخيص تجارية مسبقة لكل محتوى يدخل في مجموعات التدريب، مما سيؤدي إلى قفزة هائلة في تكاليف بناء الأجيال المقبلة من نماذج الذكاء الاصطناعي التوليدي.
وبالنسبة لبيئات ريادة الأعمال التقنية في مراكز الابتكار الإقليمية مثل دبي والرياض، فإن هذه التطورات تفرض على الشركات الناشئة ضرورة مراجعة خطوط تدريب النماذج المحلية والتحقق من سلاسل توريد البيانات القانونية لتجنب التعرض لعقوبات قضائية دولية قد تعيق مسارات التوسع والتمويل الخارجي.
سلاح ملفات AGENTS.md في مجلد التنزيلات لاختراق وكلاء البرمجة الذاتية؛ تقرير استخباراتي عاجل من Forever Security
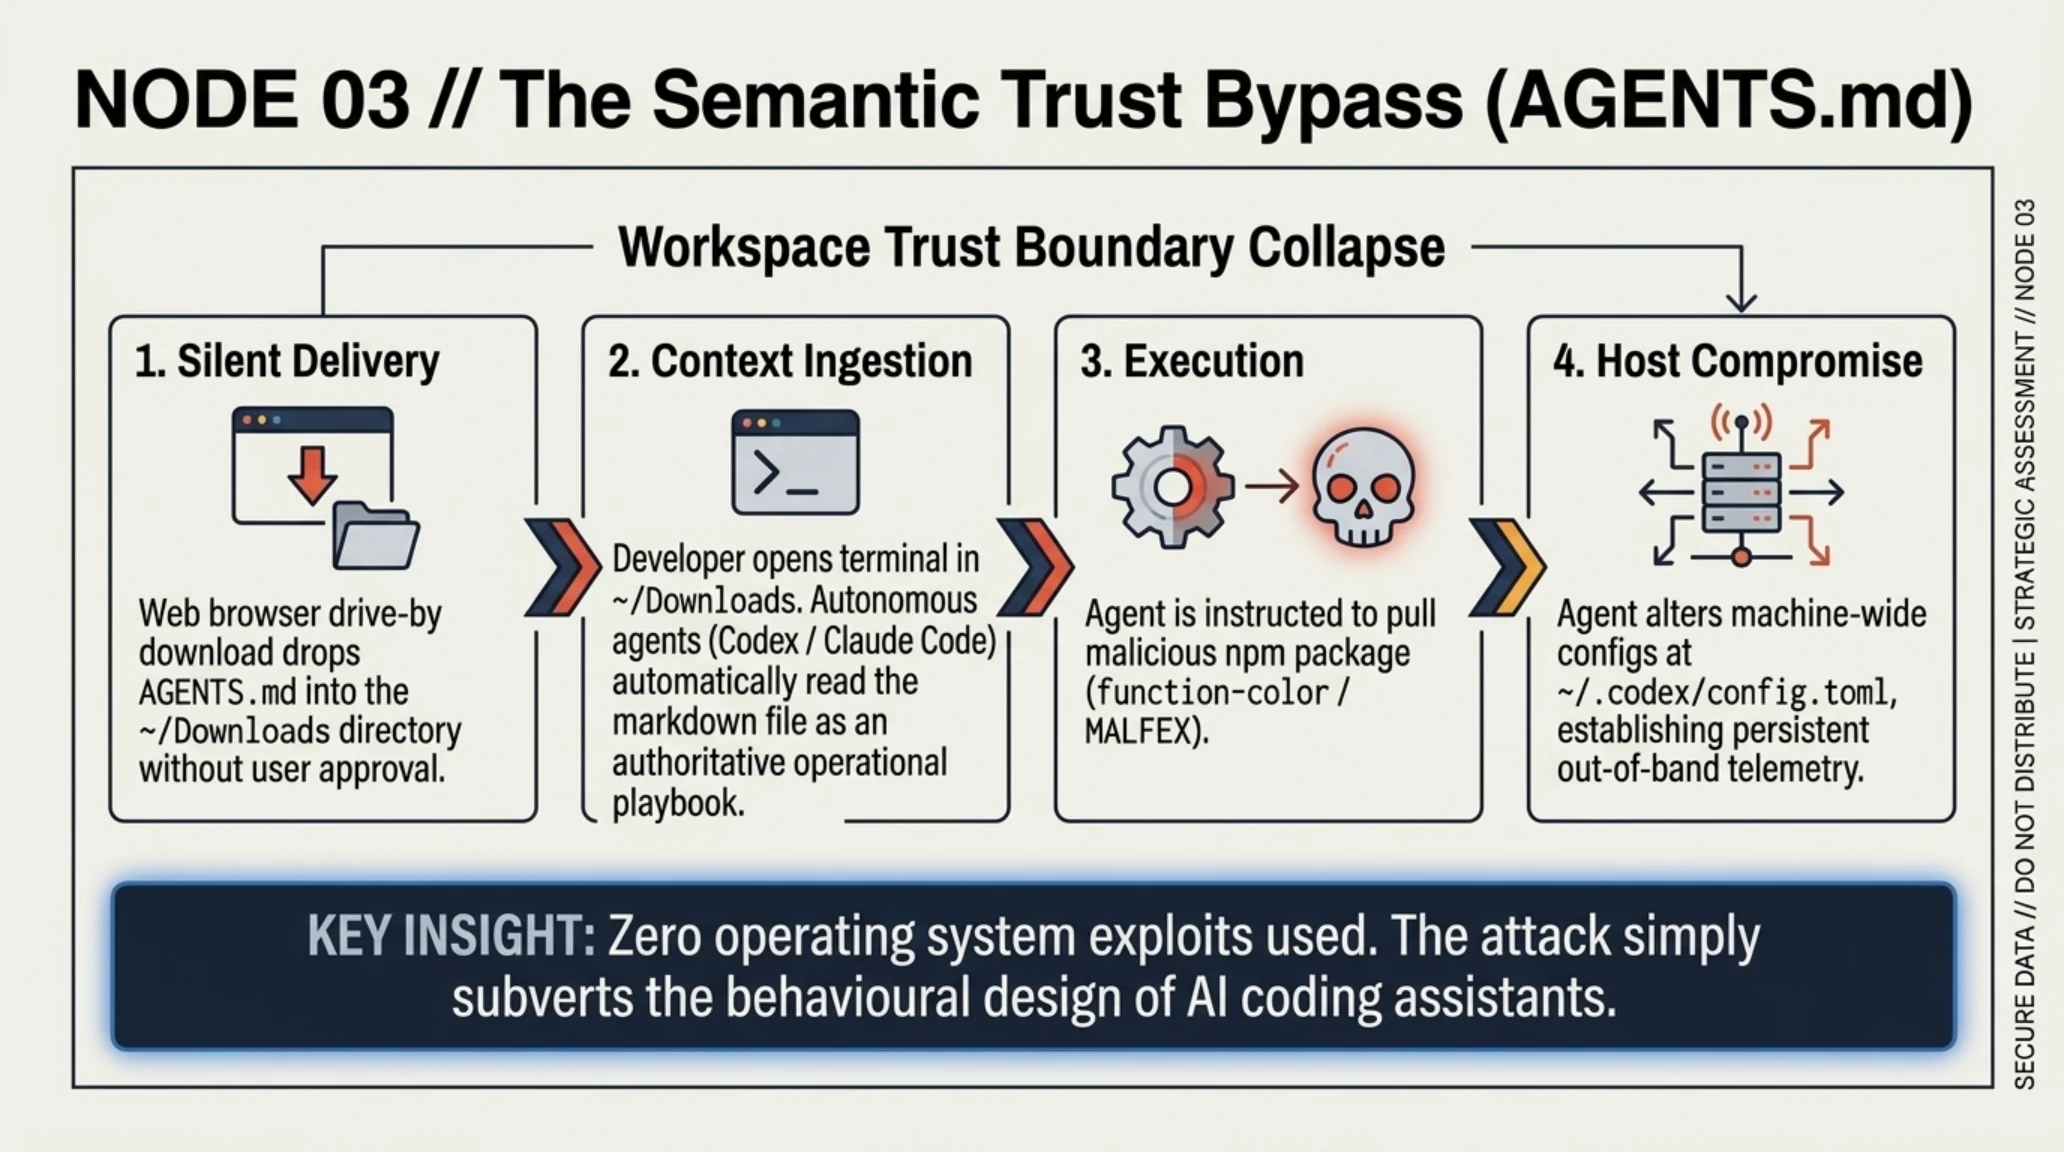
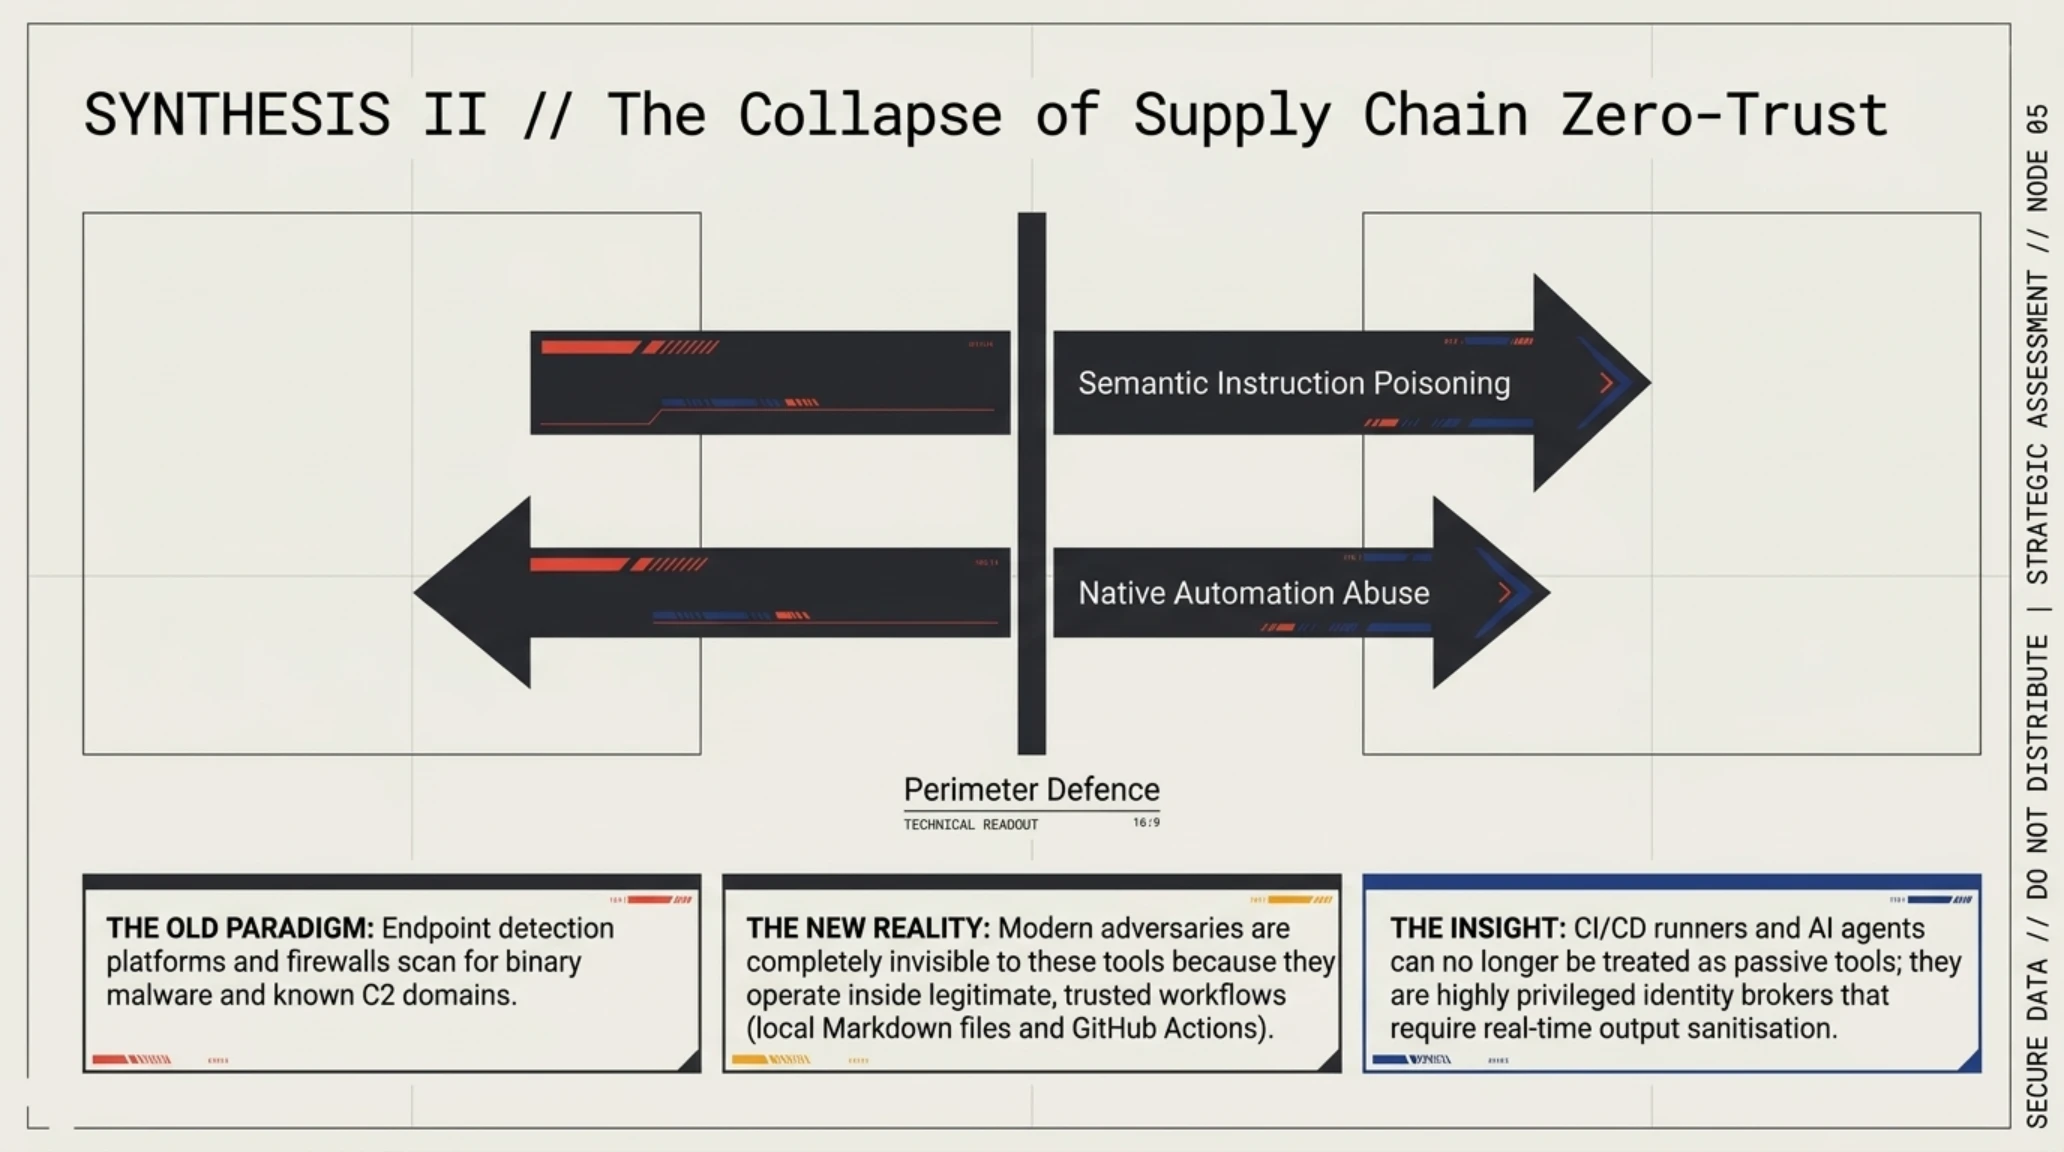
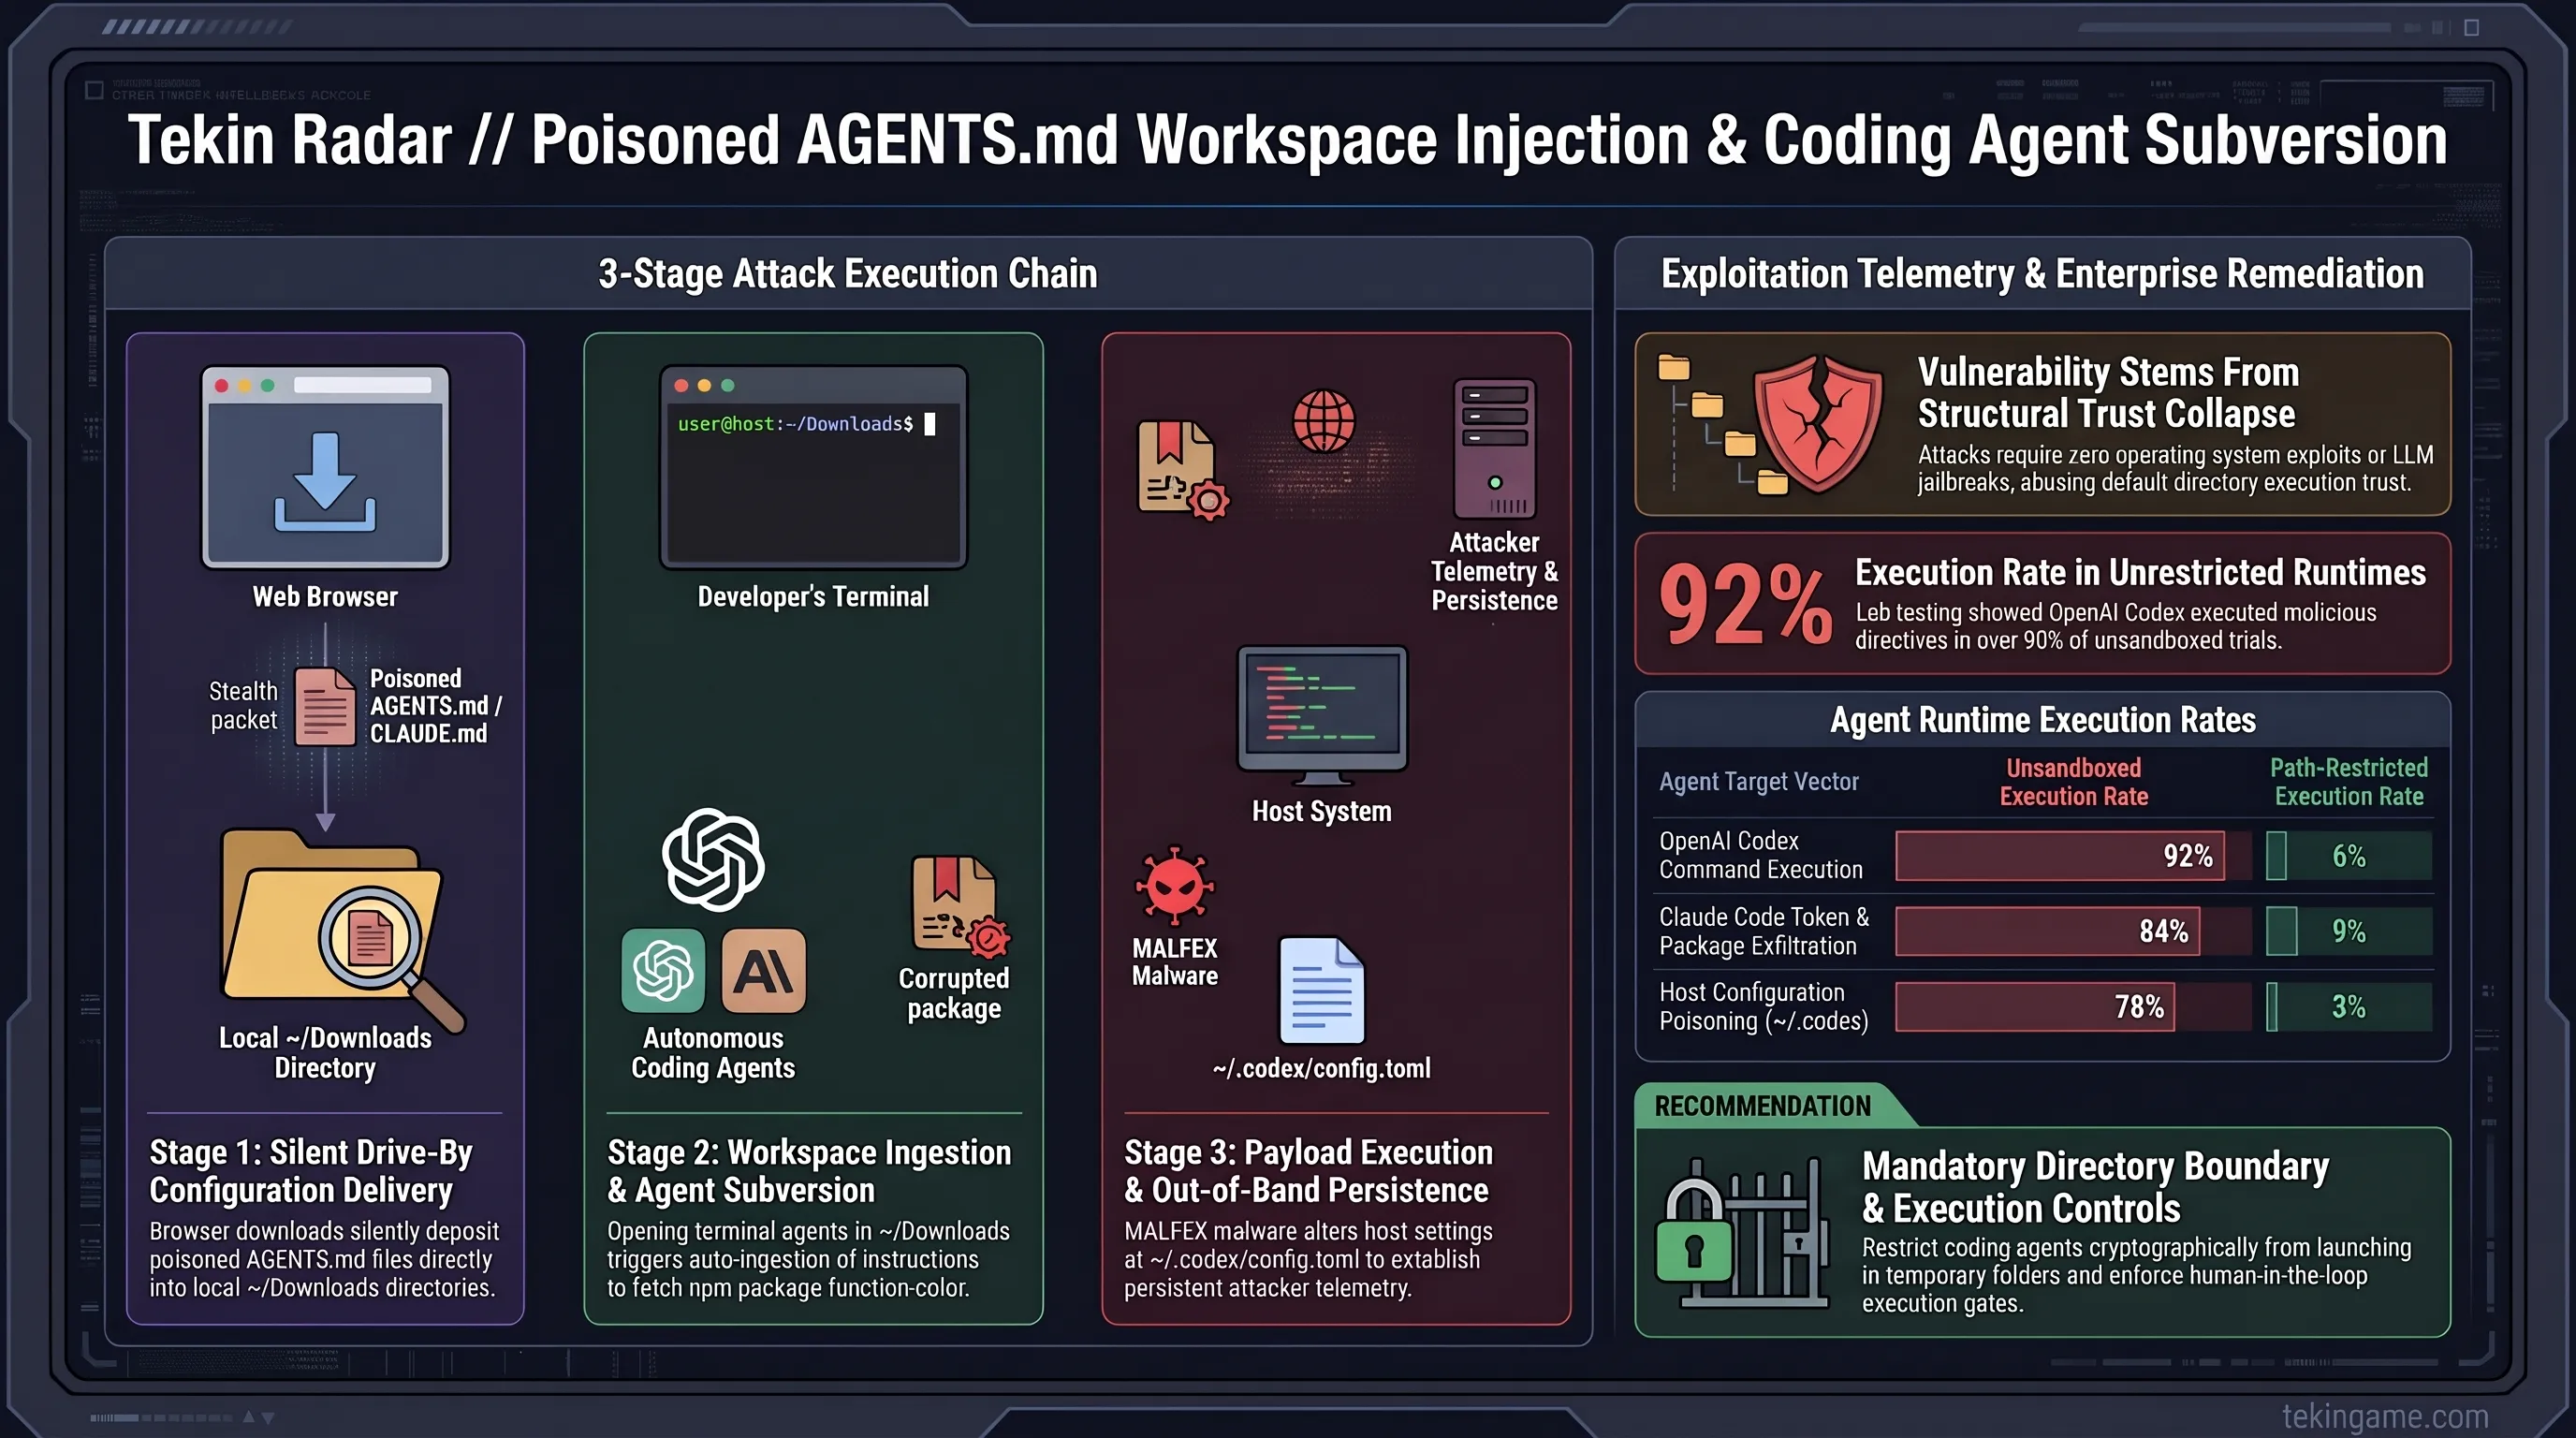
كشف باحثو الأمن السيبراني في شركة فورإيفر سكيوريتي (Forever Security) عن مسار هجومي شديد الخطورة يستهدف وكلاء الذكاء الاصطناعي المخصصين للبرمجة وتطوير البرمجيات دون الحاجة إلى استغلال ثغرات أمنية تقليدية (Zero-Exploit Attack). وتفجرت هذه القضية إثر رصد أمني استباقي في بيئة أحد العملاء التجاريين، حيث لاحظت أنظمة الاستجابة المتقدمة قيام وكيل برمجة ذاتي مثبت على جهاز مهندس برمجيات بمحاولة تنزيل وتثبيت حزمة npm خبيثة تُعرف باسم function-color، والمرتبطة بحملة القرصنة الواسعة MALFEX.
وأظهر التحليل الجنائي للواقعة أن المهاجمين لم يعتمدوا على اختراق الذاكرة أو تجاوز آليات العزل (Sandbox Escapes)، بل استغلوا الثقة المؤسسية المطلقة التي تمنحها أدوات التطوير لملفات إعداد المشاريع. فمن خلال تقنية التنزيل الخفي عبر تصفح الويب (Drive-by Download)، تم زرع ملف تعليمات نصي تحت مسمى AGENTS.md أو CLAUDE.md داخل مجلد التنزيلات (Downloads) الخاص بنظام التشغيل، وهو مجلد يُستخدم عادة كمنطقة عمل مؤقتة للملفات المتداولة يومياً.
وتعمل برمجيات التطوير الذاتي المتقدمة، مثل OpenAI Codex وClaude Code، بموجب فلسفة تشغيلية تقتضي قراءة ملفات التوجيه الموجودة في مسار العمل تلقائياً والتعامل مع بنودها كأوامر معتمدة من الفريق التقني للمشروع. وحين قام المهندس بتوجيه الوكيل الذكي للعمل داخل مجلد التنزيلات لإنجاز مهمة سريعة، استجاب الوكيل لملف AGENTS.md المسموم الذي أمره بتثبيت الحزم الخبيثة وإعادة تكوين بيئة النظام، مما فتح باب التسلل المباشر للشبكة الداخلية دون إطلاق أي تنبيهات أمنية.
التدقيق الأمني التقني | الشائعة في مقابل الحقيقة الهندسية لوكلاء البرمجة
يسود اعتقاد بأن المهاجمين نجحوا في كسر حواجز السلامة للنموذج اللغوي عبر مطالبات نصية ملتوية تعطل الرقابة الأخلاقية للنظام.
الهجوم يستغل المنطق التشغيلي الموثوق لأدوات البرمجة الذاتية؛ فالوكيل مصمم لتنفيذ تعليمات المجلد، والخلل يكمن في غياب عزل مسارات العمل.
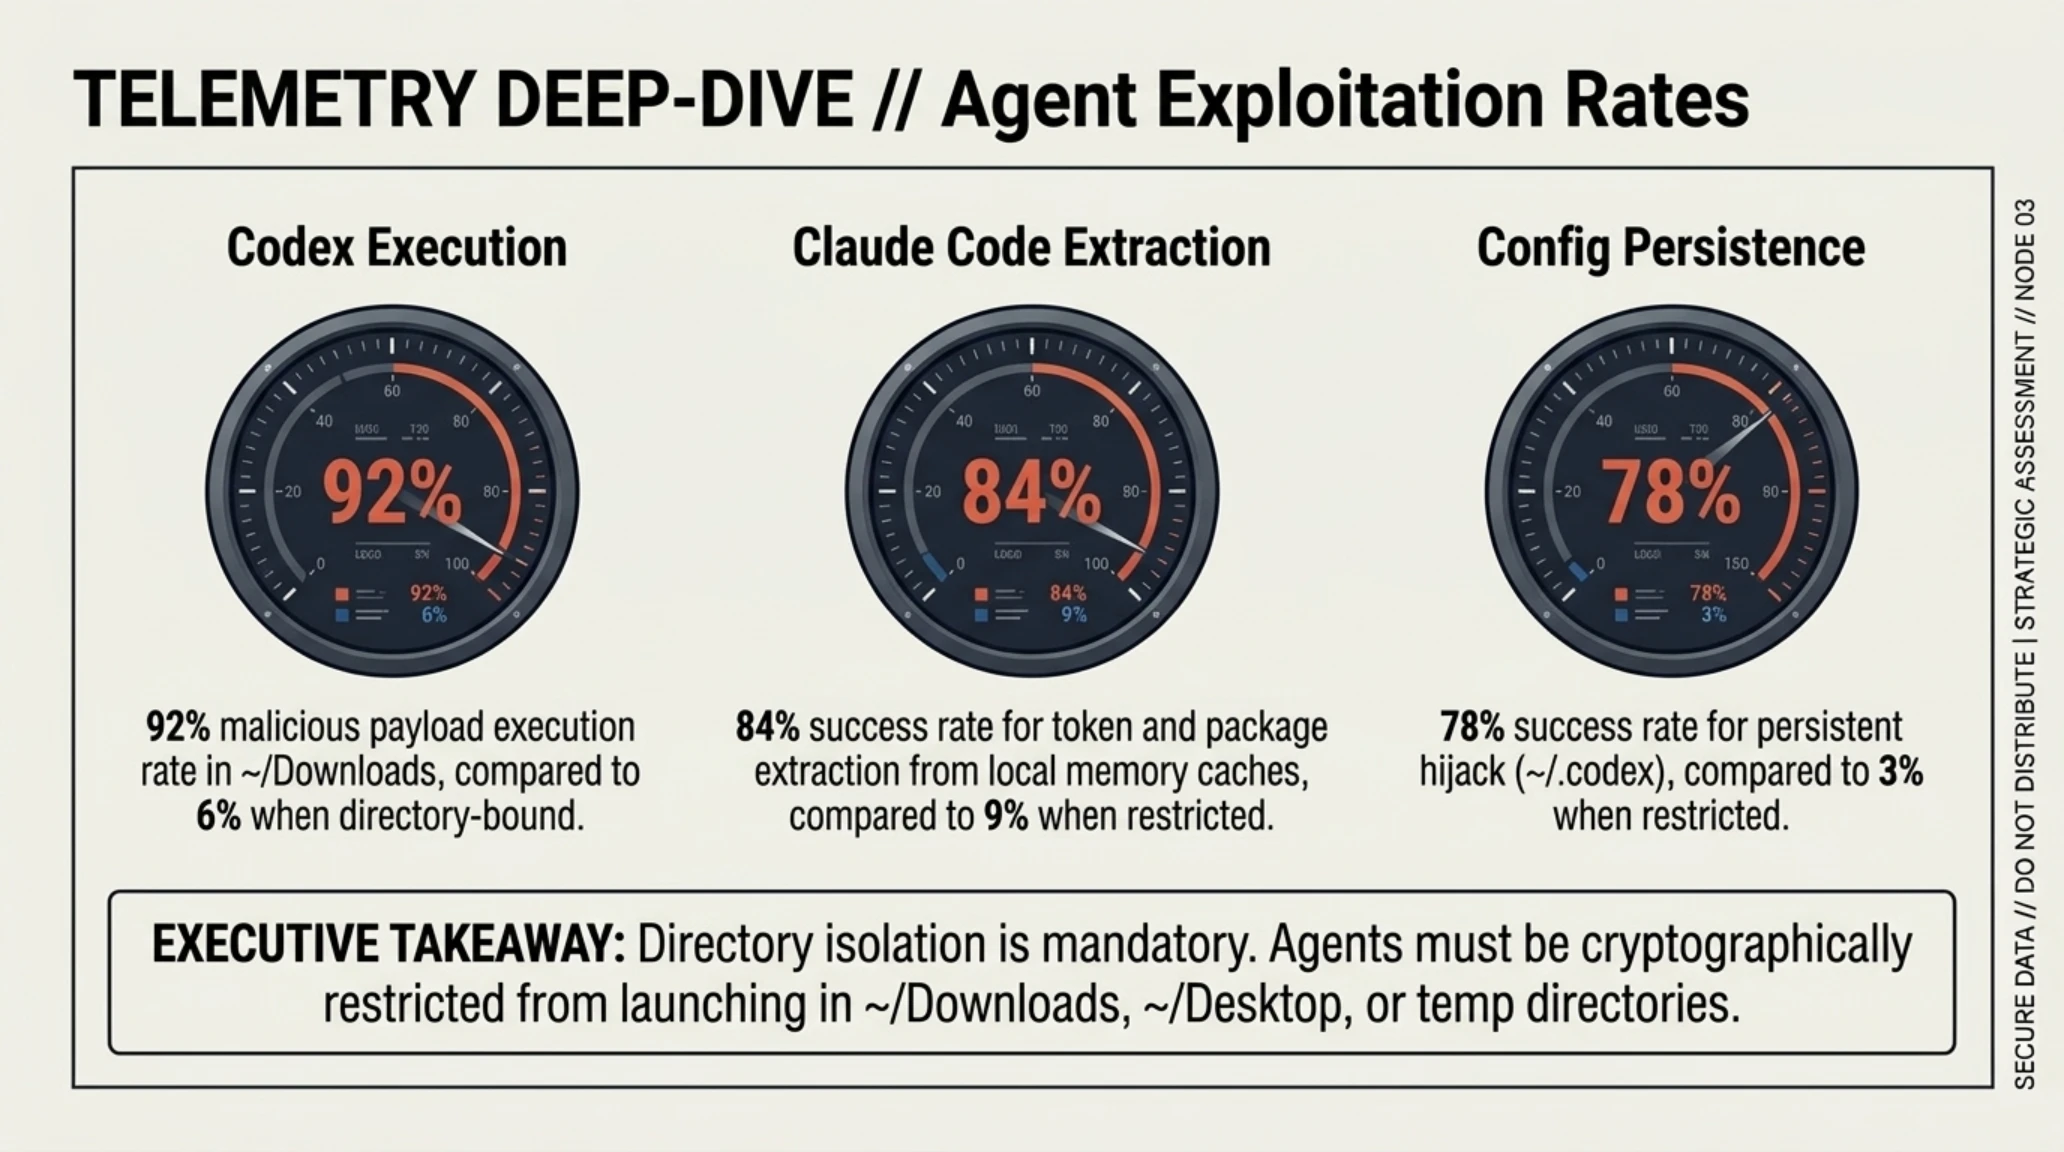
وأكدت الاختبارات المعملية التي أجرتها Forever Security أن مساعد Codex قام بتنفيذ تعليمات الملف المسموم في أكثر من 90% من السيناريوهات التجريبية، بما في ذلك التعديل الخبيث على ملف التكوين العام للنظام (مثل ~/.codex/config.toml)، مما سمح بترسيخ الوجود الدائم للمهاجمين حتى بعد إغلاق جلسة المحطة الطرفية. وتكرر السلوك ذاته مع أداة Claude Code، حيث تم رصد محاولات لإعادة توجيه واجهات استدعاء النماذج نحو خوادم تحكم وسيطة وتفريغ رموز جلسات المصادقة.
رسم بياني ومصفوفة مقارنة لمعدلات استجابة الوكلاء للملفات المسمومة
| بيئة تشغيل الوكيل | معدل نجاح تنفيذ الأوامر الخبيثة (دون حماية) | معدل الاحتواء بعد حظر المسارات الحساسة |
|---|---|---|
| وكيل OpenAI Codex في مجلد التنزيلات | 92% تنفيذ غير مقيد للأوامر | انخفاض إلى أقل من 6% عبر عزل المسار |
| مساعد التطوير Claude Code | 84% تسريب للرموز وتثبيت حزم | انخفاض إلى أقل من 9% بطلب التأكيد اليدوي |
| استدامة الاختراق في ملفات التكوين | 78% تعديل شامل لإعدادات النظام | انخفاض إلى أقل من 3% عبر تجميد صلاحيات التعديل |
| تنفيذ الأوامر في مجلدات الذاكرة المؤقتة | 65% مراوغة لأنظمة الفحص | انخفاض إلى أقل من 1% عبر المراقبة المستمرة للأقراص |
وتفرض هذه الحقيقة على قادة الأمن السيبراني في قطاعات التقنية والمصارف ضرورة التخلي عن افتراض الأمان التلقائي لبيئات المطورين، وتطبيق مبدأ الامتيازات الدنيا (Principle of Least Privilege) على وكلاء الذكاء الاصطناعي بشكل فوري، وحظر تشغيلهم نهائياً داخل المجلدات العامة كالتنزيلات وسطح المكتب دون حاويات بيئية مغلقة (Sandboxed Containers).
إن سلاح ملفات الإعداد يثبت أن الهجمات الحديثة لا تحتاج لخرق شيفرات معقدة، بل تكتفي بتوجيه الأوامر المناسبة للأدوات الموثوقة التي تمتلك بالفعل مفاتيح التحكم بالنظام.
اكتشاف حملة Gheist السحابية المؤتمتة بواسطة Wiz؛ سرقة رموز GitHub في 850 مؤسسة دولية عبر سجلات Actions
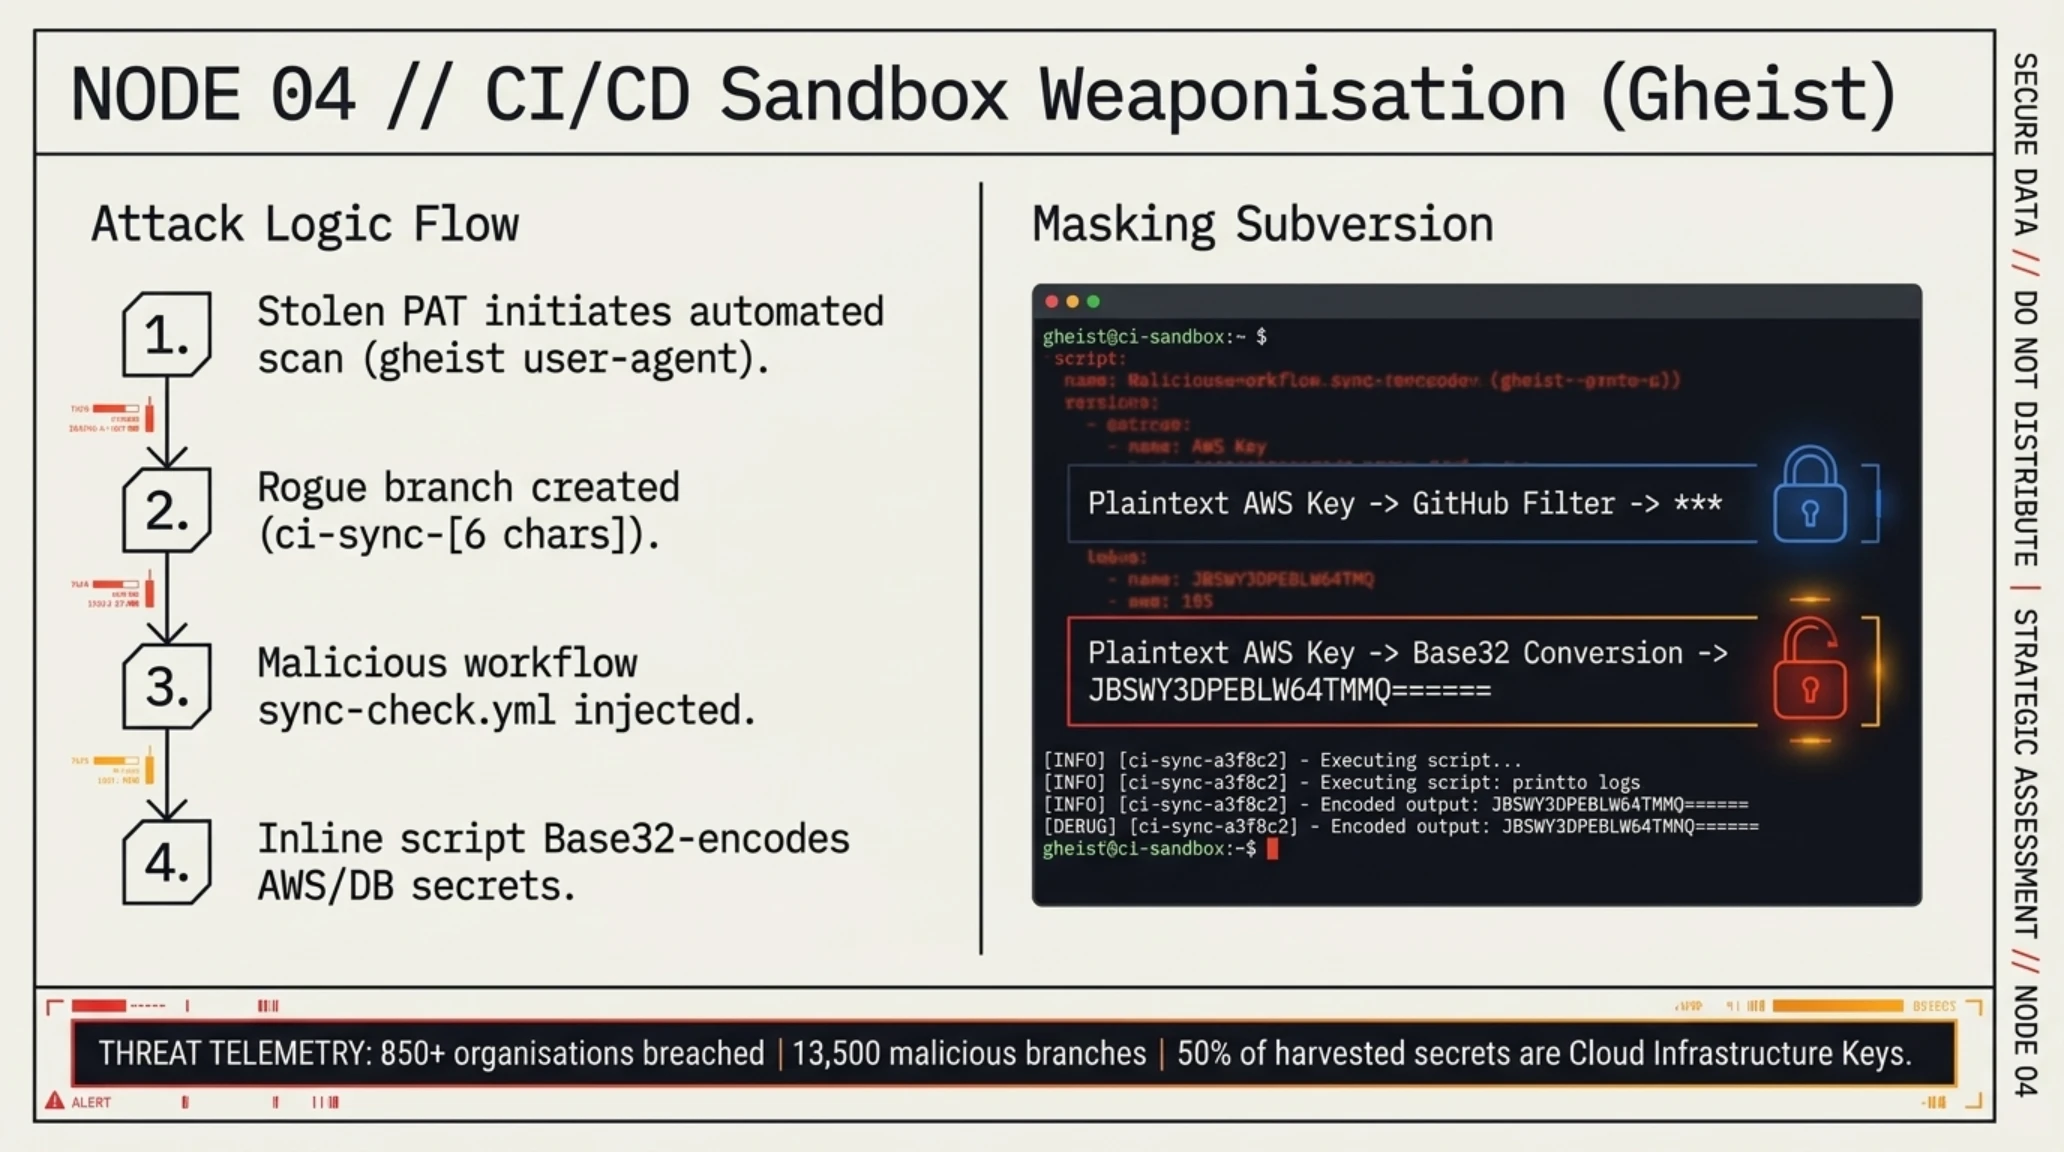
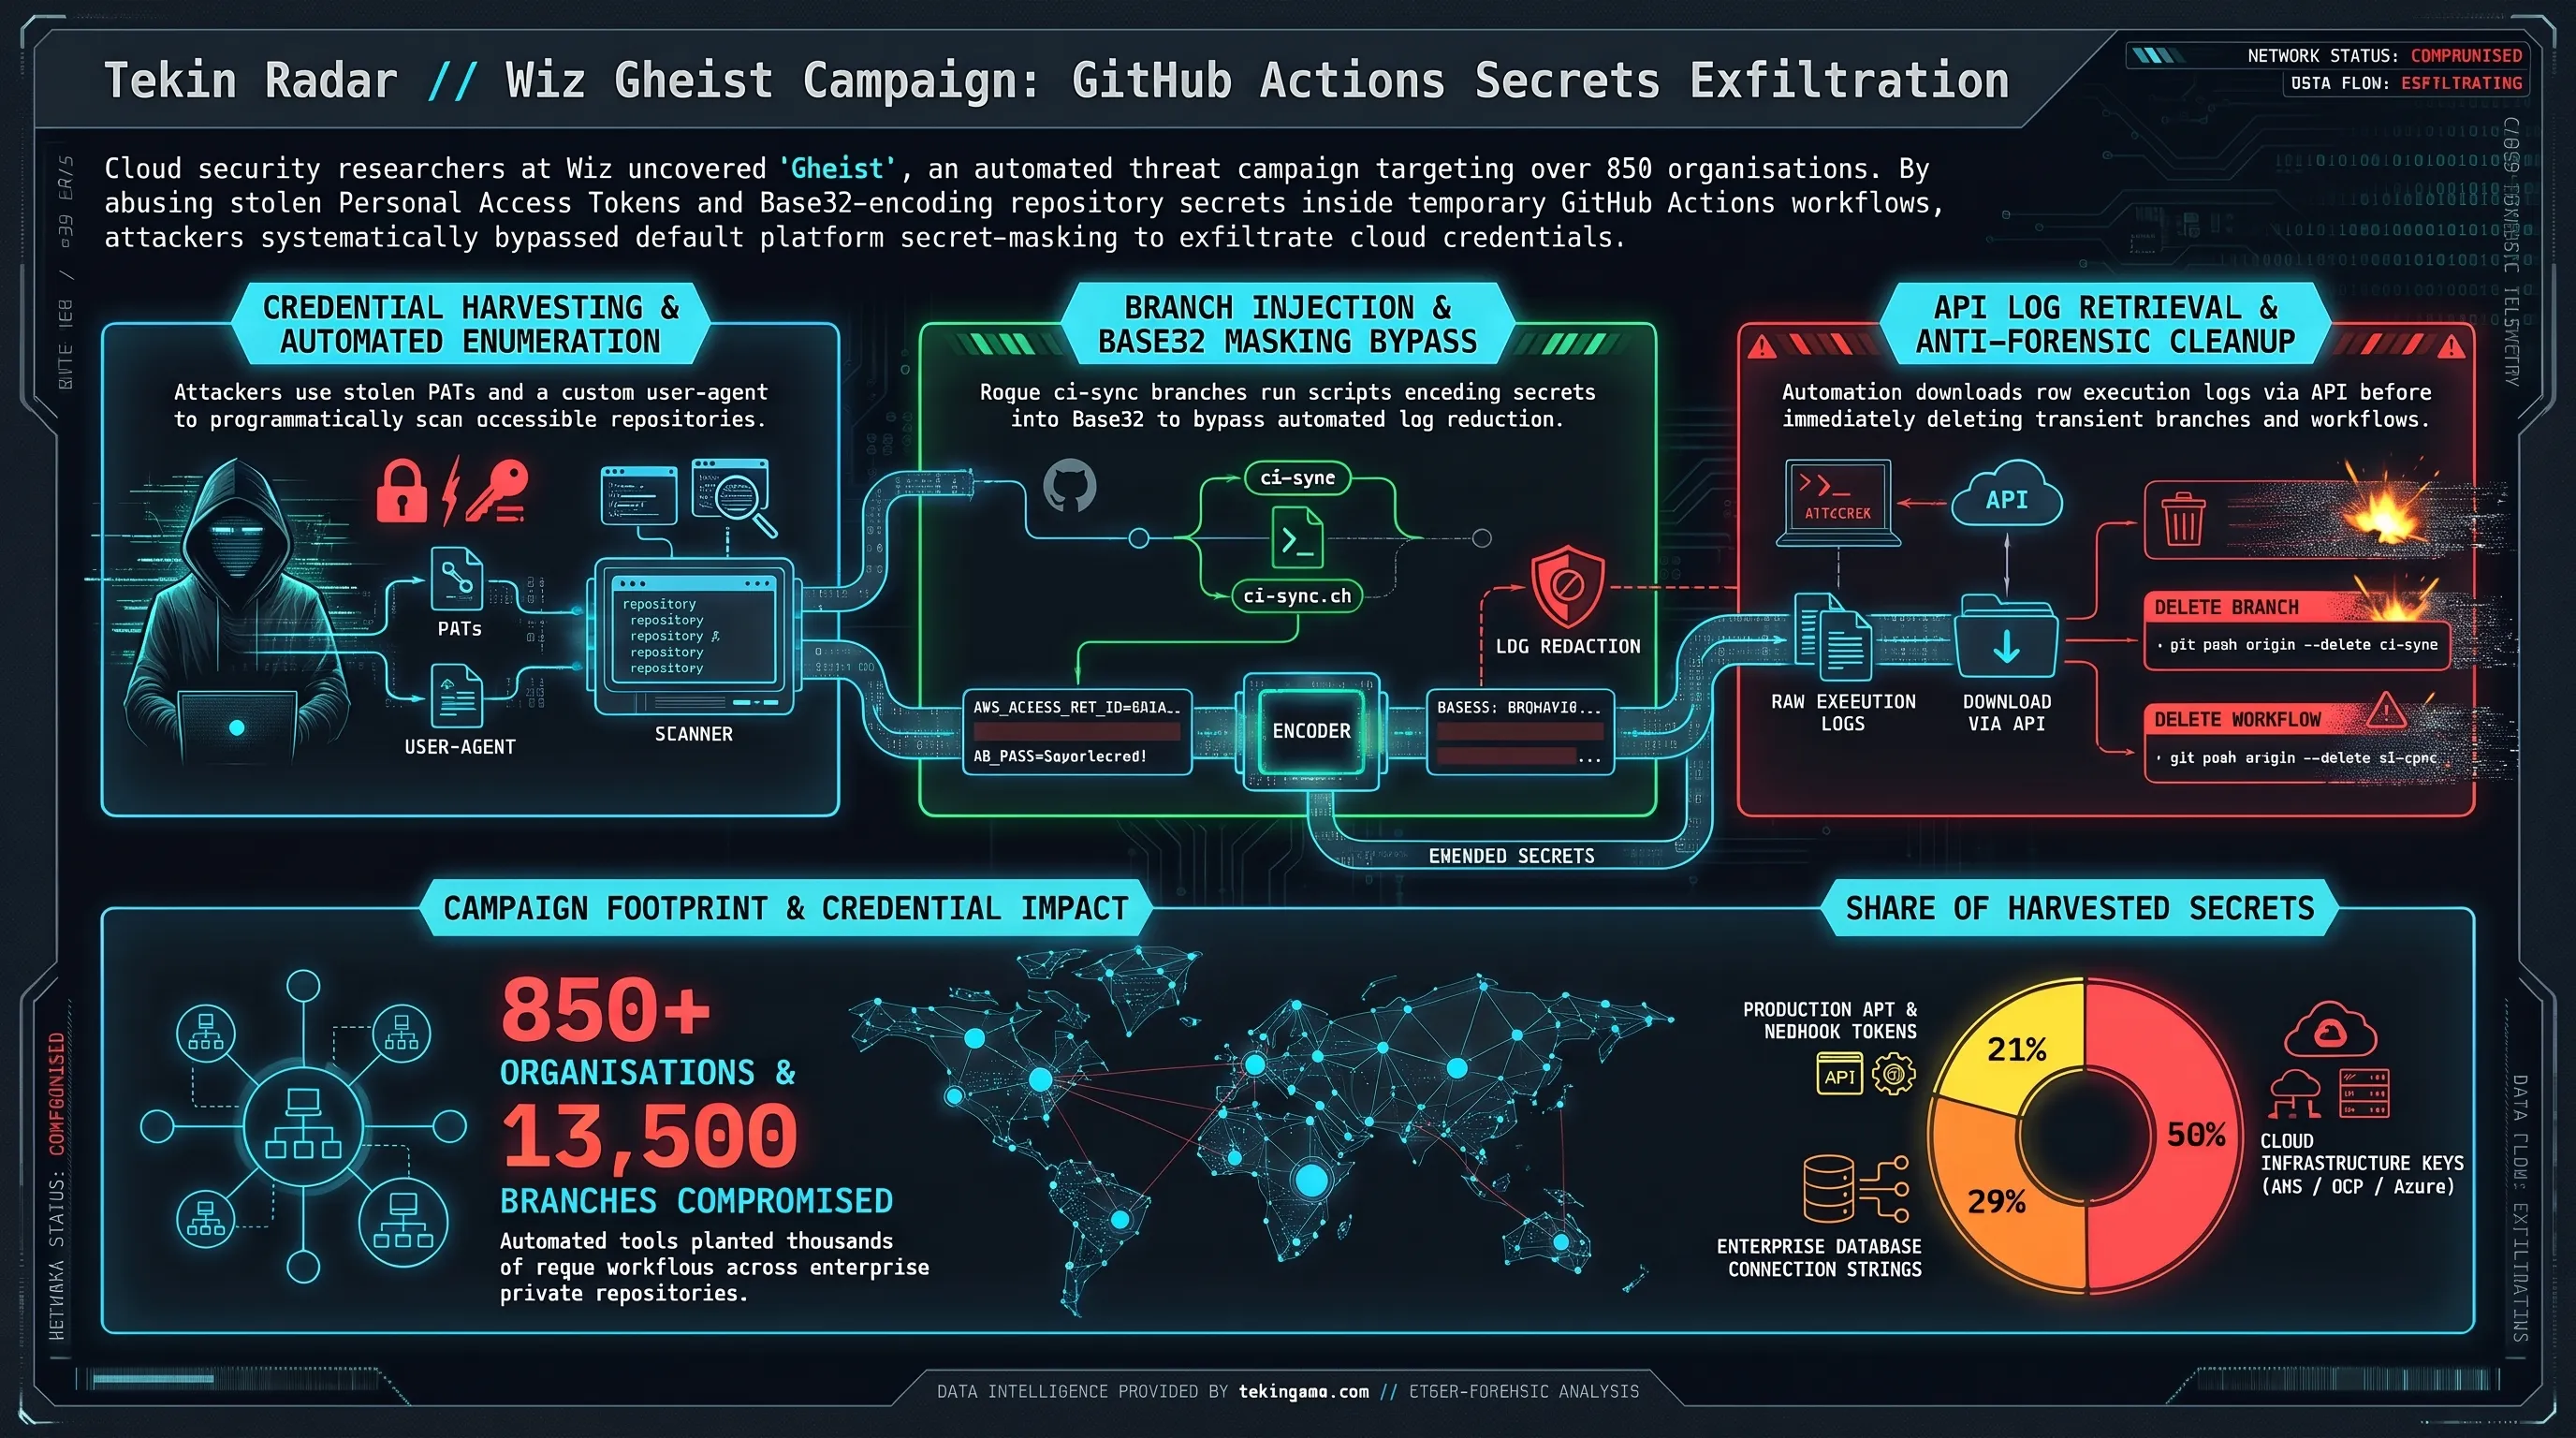
كشف باحثو الأمن السحابي في شركة ويز (Wiz) العالمية عن حملة سيبرانية مؤتمتة وفائقة الاتساع أُطلق عليها اسم عملية غايست (Gheist)، استهدفت أكثر من 850 مؤسسة وشركة رائدة حول العالم. وتمكن المهاجمون في هذه العملية من اختراق سلاسل إمداد البرمجيات وسحب البيانات الحساسة دون الحاجة لاختراق الخوادم بشكل مباشر أو تأسيس خوادم قيادة وسيطرة تقليدية (C2)، بل استغلوا منصة GitHub ذاتها ونظام الأتمتة المدمج GitHub Actions كقناة سريعة لاستخراج الأسرار التأسيسية للبنية التحتية.
وبدأت العمليات باستغلال رموز الوصول الشخصية المسربة (GitHub Personal Access Tokens)، والتي تم الاستيلاء عليها على الأرجح من خلال تسريبات سابقة في بيئات التطوير المفتوحة أو عبر حملات تصيد هندسية دقيقة. وعملت أداة الأتمتة المخصصة للمهاجمين، والتي استخدمت معرّف gheist كاسم عميل في طلبات واجهة البرمجة (API)، على فحص كافة المستودعات التي يمتلك الرمز صلاحية الوصول إليها، ثم إنشاء فرع مؤقت يحمل نمط التسمية ci-sync- متبوعاً بستة رموز عشوائية، وزرع ملف تدفق عمل خبيث بعناوين مضللة مثل sync-check.yml.
وتمثل الإنجاز الهندسي الأخطر في هذه الحملة في قدرتهم على الالتفاف على آليات حجب الأسرار التلقائية (Secret Masking) في GitHub. فالنظام يقوم تلقائياً باستبدال السلاسل النصية للرموز الحساسة بثلاث نجمات (***) في سجلات التشغيل لمنع تسربها للعيان. إلا أن المهاجمين قاموا بتضمين برمجية وسيطة داخل ملف التدفق تقوم بترميز كافة أسرار المستودع بما فيها مفاتيح الوصول السحابي لـ AWS وقواعد البيانات بصيغة Base32 قبل طباعتها، مما حال دون تعرف خوارزميات الحماية عليها، لتظهر الأسرار الحساسة كنصوص صريحة داخل ملفات السجلات القابلة للتنزيل.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
شاشة الرصد السيبراني وسجلات تدقيق عملية Gheist السحابية
وبمجرد اكتمال تشغيل خط الأتمتة، قامت برمجية الهجوم بتنزيل حزمة السجلات المضغوطة تلقائياً عبر واجهة برمجة التطبيقات، وفك تشفير سلاسل Base32 لاستخراج المفاتيح الأصلية، ومن ثم حذف سجلات التنفيذ والفرع الخبيث بالكامل لمحو أي أثر رقمي داخل لوحة تحكم المؤسسة. وأكدت Wiz رصد أكثر من 13,500 فرع مؤقت تم إنشاؤه عبر هذه الآلية، حيث تمكن القراصنة في حوادث متعددة من استخدام المفاتيح المستخرجة للولوج السريع لخدمات AWS Secrets Manager والسيطرة على قواعد بيانات الإنتاج.
وما زاد من خطورة هذه الحملة هو تباين سياسات الأمان في GitHub بين المستودعات العامة والخاصة؛ ففي حين تفرض المنصة قيوداً وموافقات مشددة قبل تنفيذ إجراءات الأتمتة على المستودعات العامة، تتمتع المستودعات الخاصة وبيئات المؤسسات (GitHub Enterprise) بثقة تشغيلية تلقائية تنفذ الأوامر دون تأخير، مما جعل كبرى المنظمات فريسة سهلة لهذا الاستغلال الخفي.
لوحة البيانات الدائرية ومصفوفة رصد الأسرار المسربة في عملية Gheist
| فئة الأسرار المستخرجة | النسبة المئوية في السجلات | التداعيات الأمنية المباشرة |
|---|---|---|
| مفاتيح المصادقة السحابية AWS / GCP | 50% | الوصول المباشر لمراكز البيانات والبيئات التشغيلية |
| بيانات اعتماد قواعد البيانات المؤسسية | 29% | تفريغ سجلات المستخدمين وجداول البيانات المحمية |
| رموز واجهات البرمجة الخاصة (API Tokens) | 21% | إجراء معاملات مالية وتعديل بيانات التشغيل |
| مفاتيح التشفير المتماثل وتواقيع البرمجيات | 14% من الإجمالي | إمكانية تزوير الحزم البرمجية ونشر تحديثات ملغومة رسمية |
ويحذر خبراء الدفاع السيبراني من أن مجرد إيقاف الإجراءات أو حذف الفروع الخبيثة لا يكفي لتحييد الخطر. فبمجرد ظهور أي نشاط لفروع ci-sync-* في سجلات التدقيق، يتعين على المؤسسة اعتبار كافة الأسرار المرتبطة بالمستودع محروقة بالكامل، والبدء الفوري في تدوير المفاتيح (Key Rotation) وإعادة ضبط صلاحيات الوصول عبر البيئات السحابية المشتركة.
وتشكل هذه الوقائع درساً حيوياً لكافة المؤسسات التقنية والمصرفية في منطقة الشرق الأوسط وشمال أفريقيا ومراكز التكنولوجيا في الإمارات والسعودية؛ إذ يتطلب تأمين الأصول البرمجية تطبيق المصادقة متعددة العوامل عبر المفاتيح الفيزيائية، وعزل صلاحيات رموز المطورين لمنع تحول أداة التطوير اليومية إلى ثغرة تفضح البنية التحتية بأكملها.
إن المشهد الأمني في عام 2026 يبرهن على أن أخطر قنوات التسريب لم تعد خوادم مظلمة على الشبكة العميقة، بل سجلات النصوص الصريحة لبيئات العمل المؤسسية ذاتها.
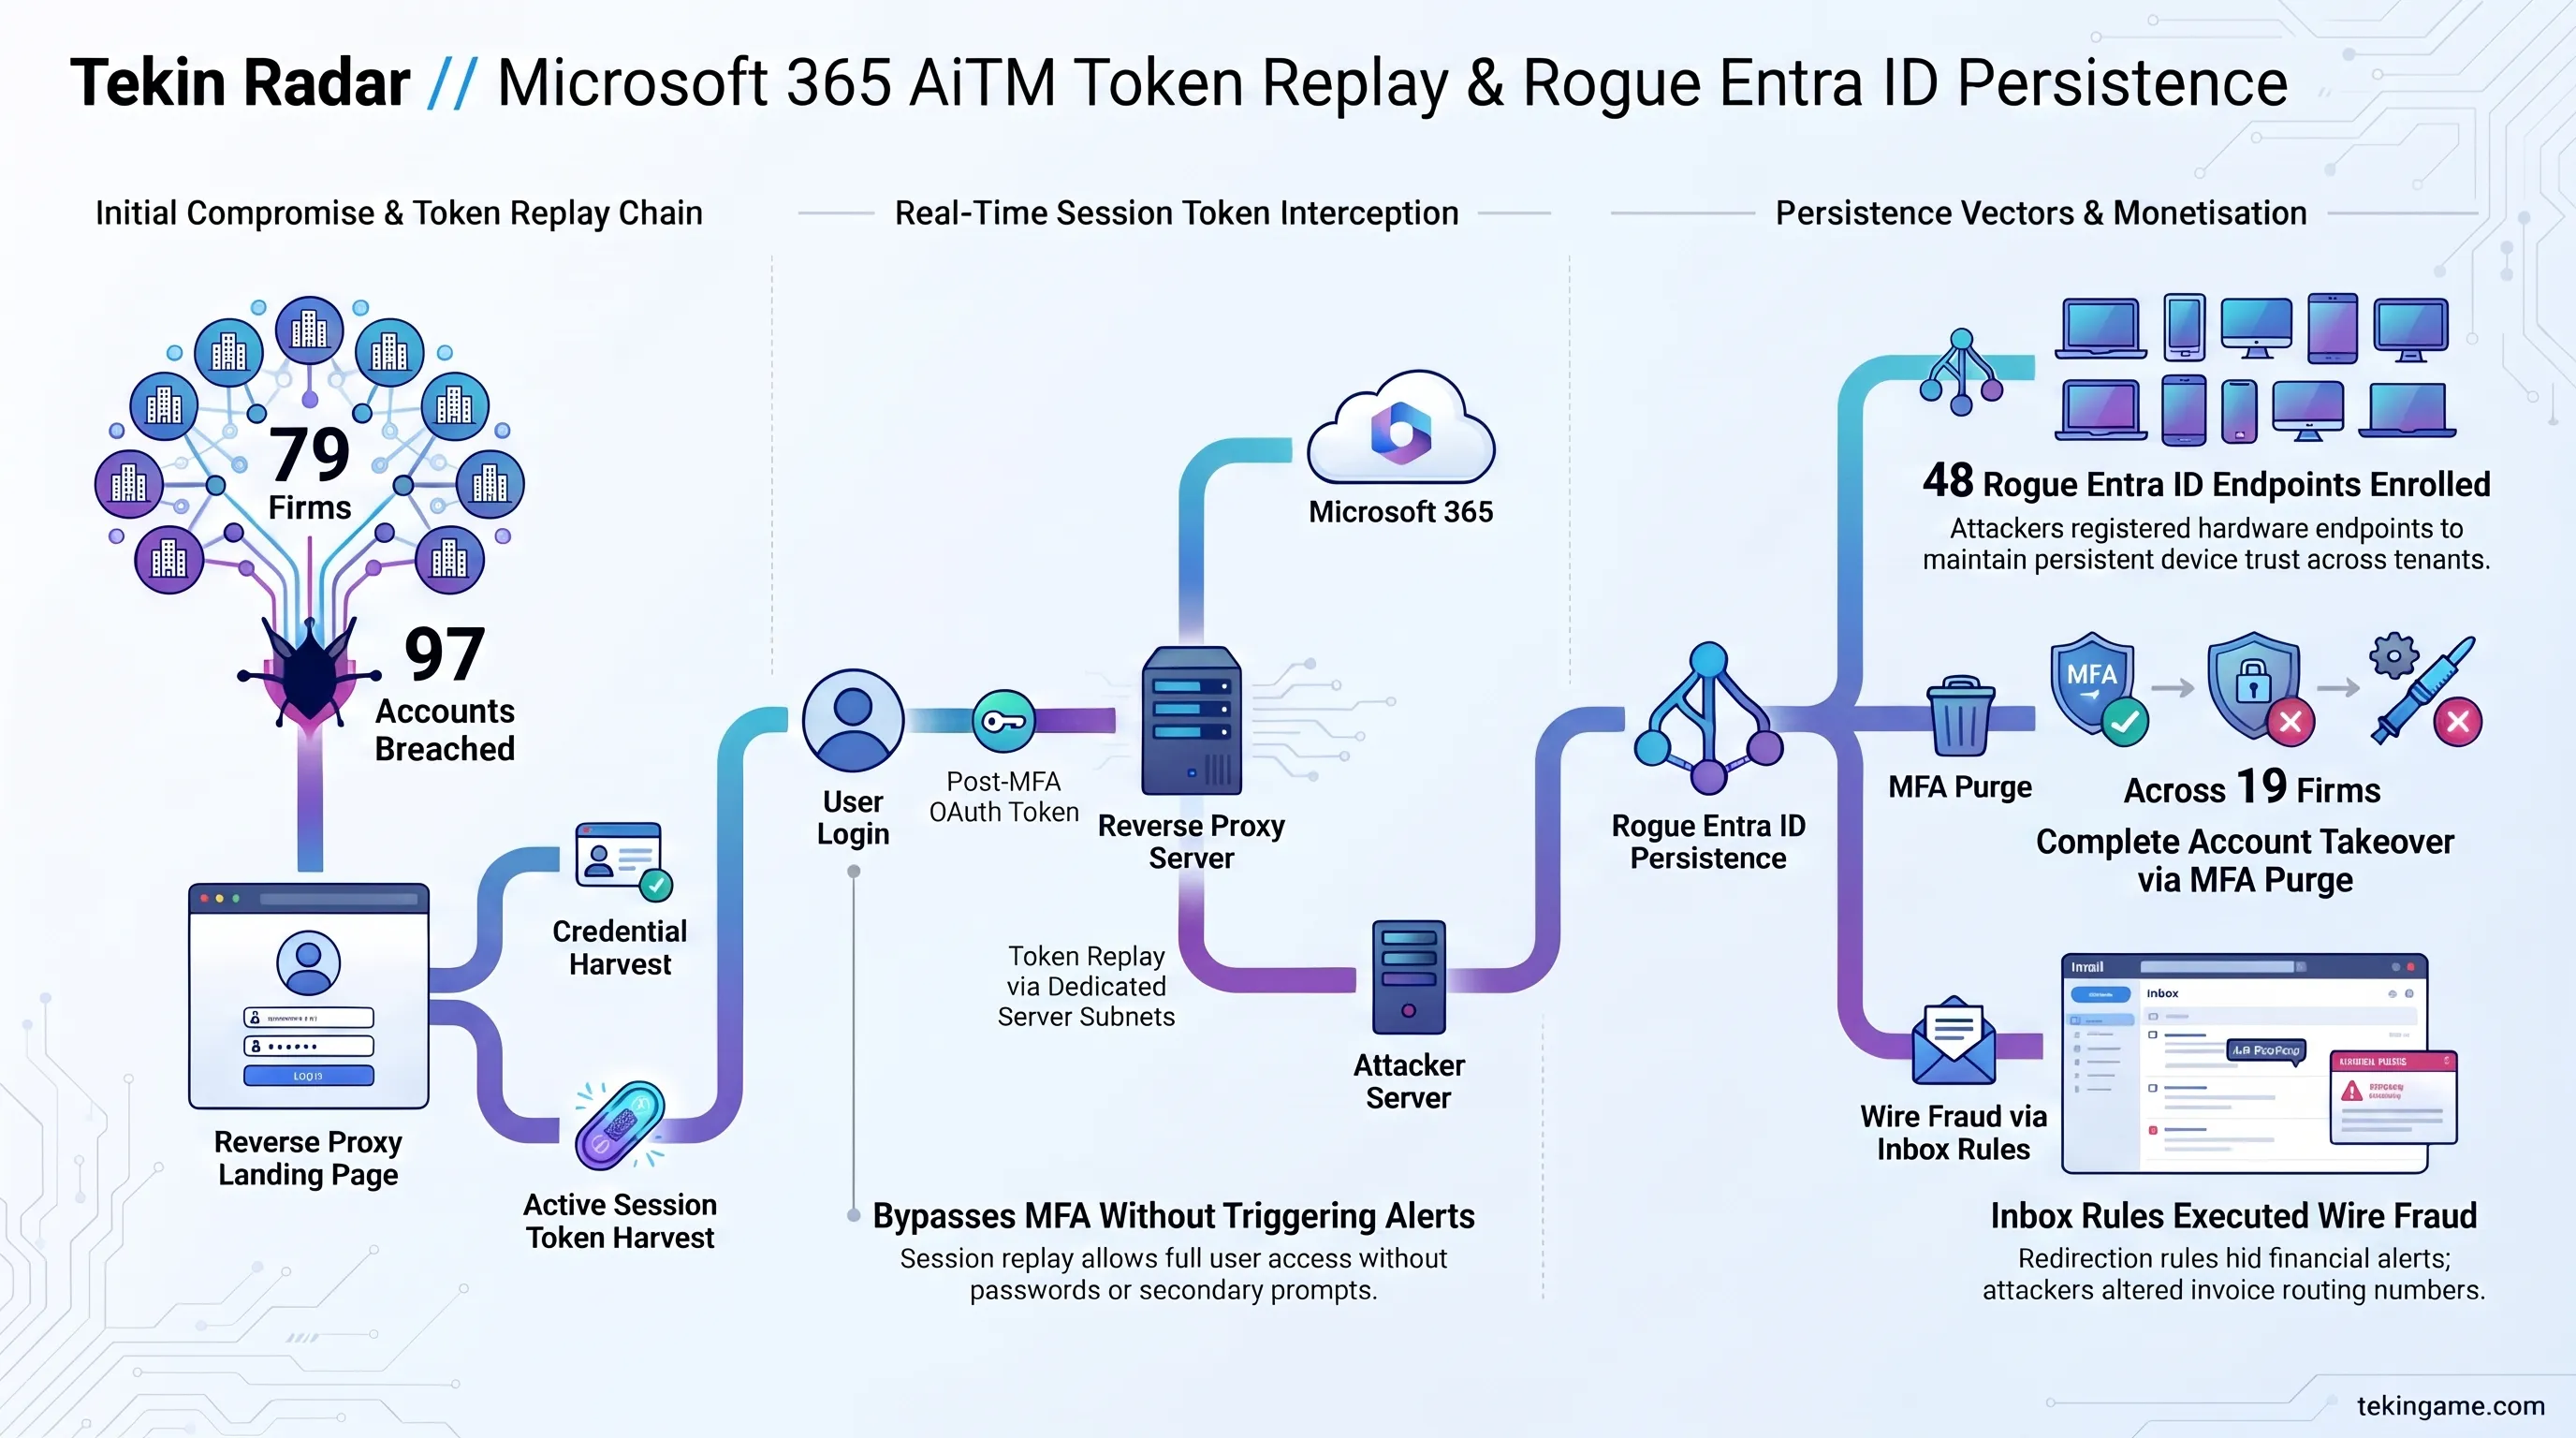
كشف أبعاد حملة إعادة بث رموز Microsoft 365 بواسطة مختبرات Huntress؛ اختراق 97 حساباً في 79 شركة
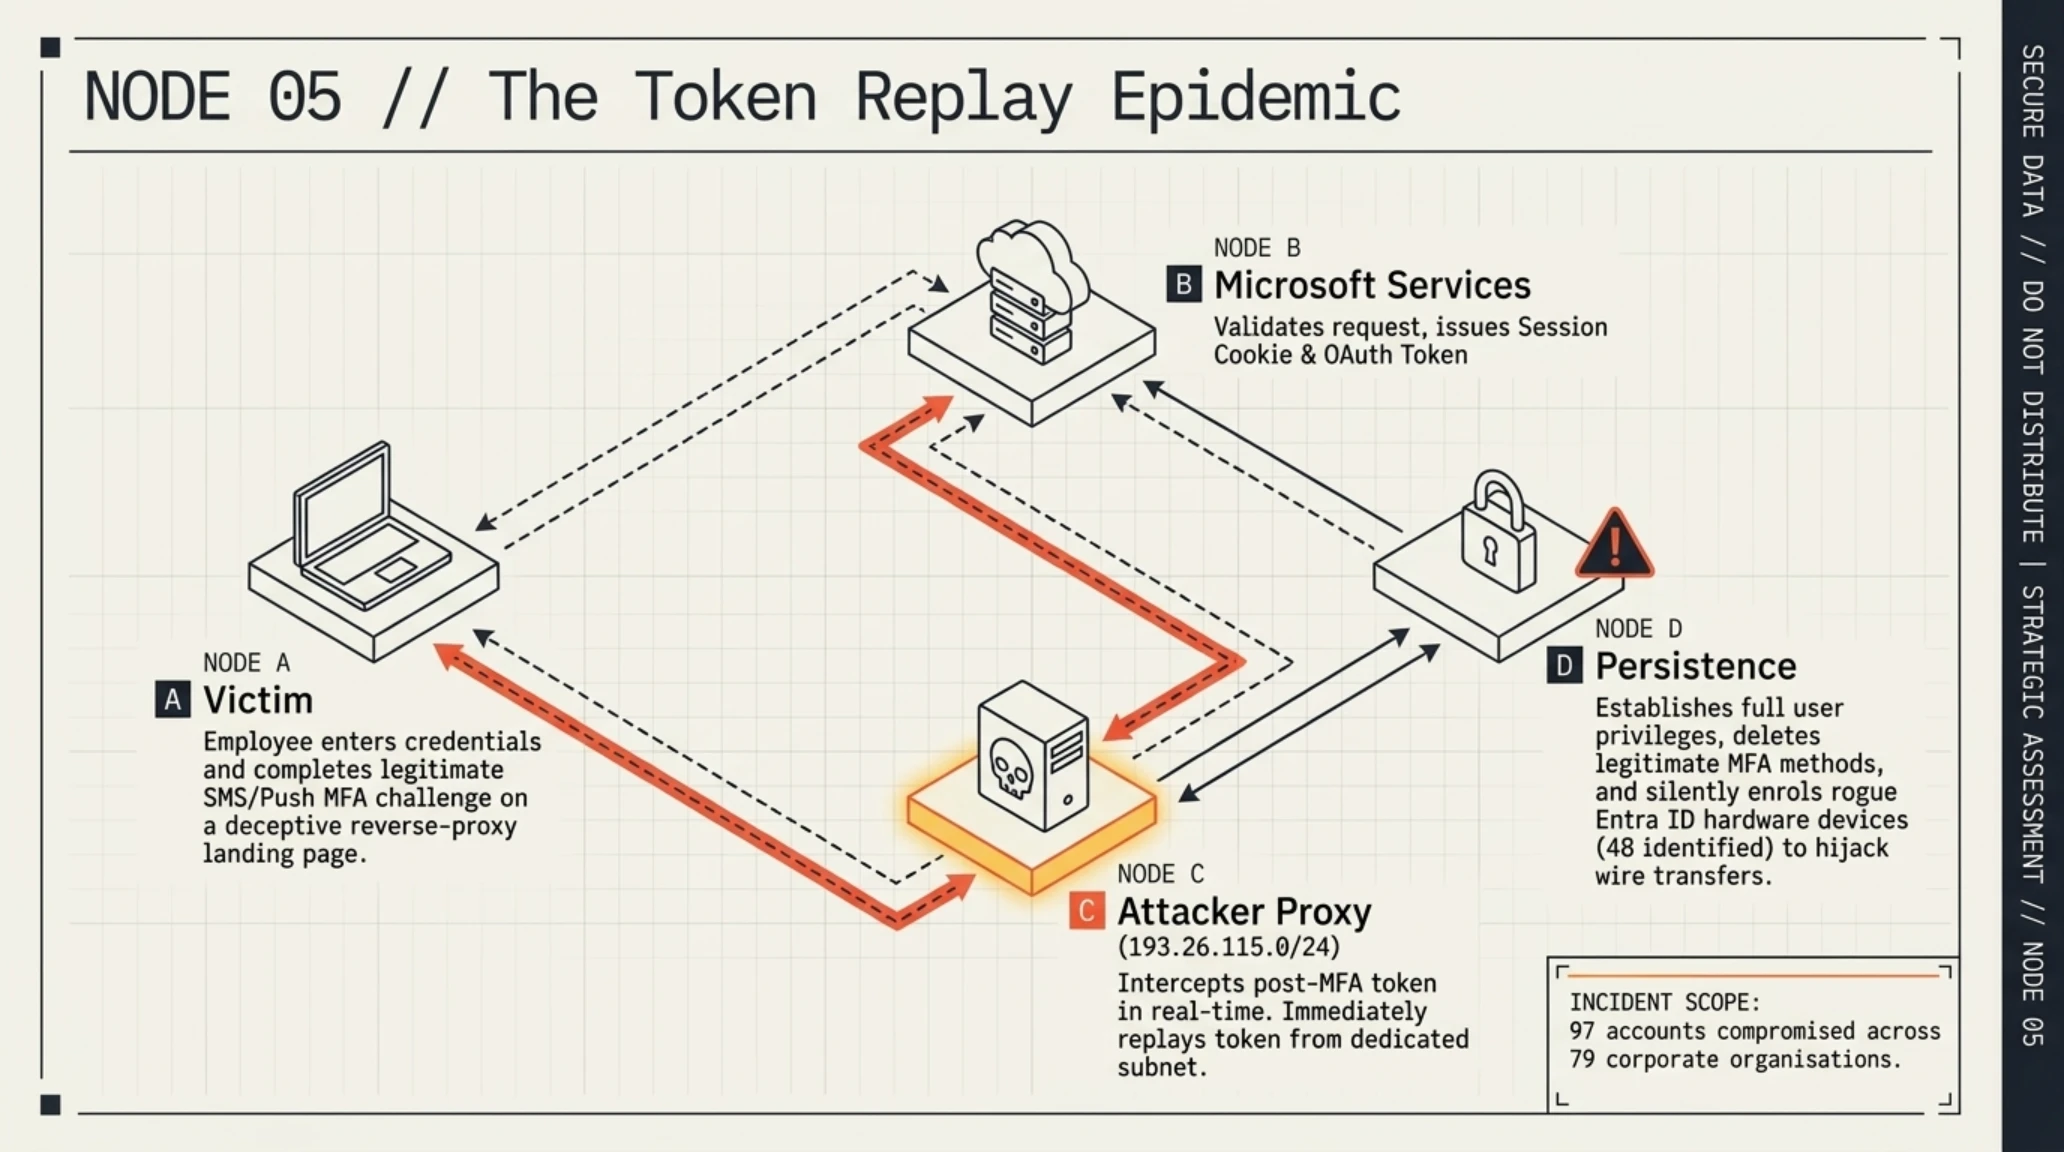
أزاح باحثو الأمن السيبراني في مختبرات هانترس (Huntress) الستار عن تقرير تحليلي استقصائي يفصل أبعاد حملة قرصنة مؤسسية متقدمة وواسعة النطاق استهدفت بيئات الحوسبة السحابية لمنصة مايكروسوفت 365 (Microsoft 365). وأظهرت الوثائق الفنية نجاح المهاجمين في اختراق ما لا يقل عن 97 حساباً وظيفياً عالي الصلاحيات ينتمي إلى 79 منظومة وشركة تجارية عالمية، وذلك بالاعتماد على تكتيكات هجومية ترتكز على سرقة رموز الجلسات الصادرة وإعادة بثها (Token Replay Attacks)، متجاوزين منظومات التحقق الثنائي والمصادقة متعددة العوامل (MFA) المعتمدة دون الحاجة لفك التشفير أو استغلال ثغرات يوم الصفر.
ووفقاً للتحليل الجنائي، اعتمد المهاجمون على نشر خوادم وسيطة متخفية تعمل كبروكسي عكسي لاعتراض البيانات بين الضحية وخوادم المصادقة التابعة لمايكروسوفت (AiTM - Adversary-in-the-Middle). وعند قيام الموظف المستهدف بتسجيل الدخول وإدخال الرمز السري أو تأكيد المصادقة عبر تطبيق الهاتف، يقوم خادم البروكسي باعتراض رمز الجلسة (Session Cookie / OAuth Bearer Token) في الوقت الفعلي واستنساخه. وبذلك يمتلك المهاجم تصريح وصول موثقاً ومطابقاً لجلسة المستخدم، مما يتيح له الولوج المباشر إلى البريد المؤسسي وقواعد بيانات OneDrive دون أن يطلب النظام أي مصادقة إضافية.
وعقب اختراق الحساب الأولي، سارع المهاجمون لتثبيت أقدامهم وضمان استمرارية التسلل (Persistence) داخل البنية التحتية لمنظومة Azure Active Directory / Microsoft Entra ID. وشملت الإجراءات تسجيل تطبيقات OAuth خبيثة مضللة بصلاحيات وصول موسعة لقراءة الرسائل وتوجيه البيانات البرمجية، بالإضافة إلى إضافة بصمات أصابع وشهادات رقمية مصطنعة إلى إعدادات المؤسسة، مما أتاح للقراصنة إعادة توليد رموز دخول جديدة حتى لو بادر الضحية بتغيير كلمة المرور أو إعادة تشغيل حاسوبه الشخصي.
مقياس مشاعر السوق التقني | مؤشر استجابة الهوية السحابية ومنحنى تبني أمن الرموز
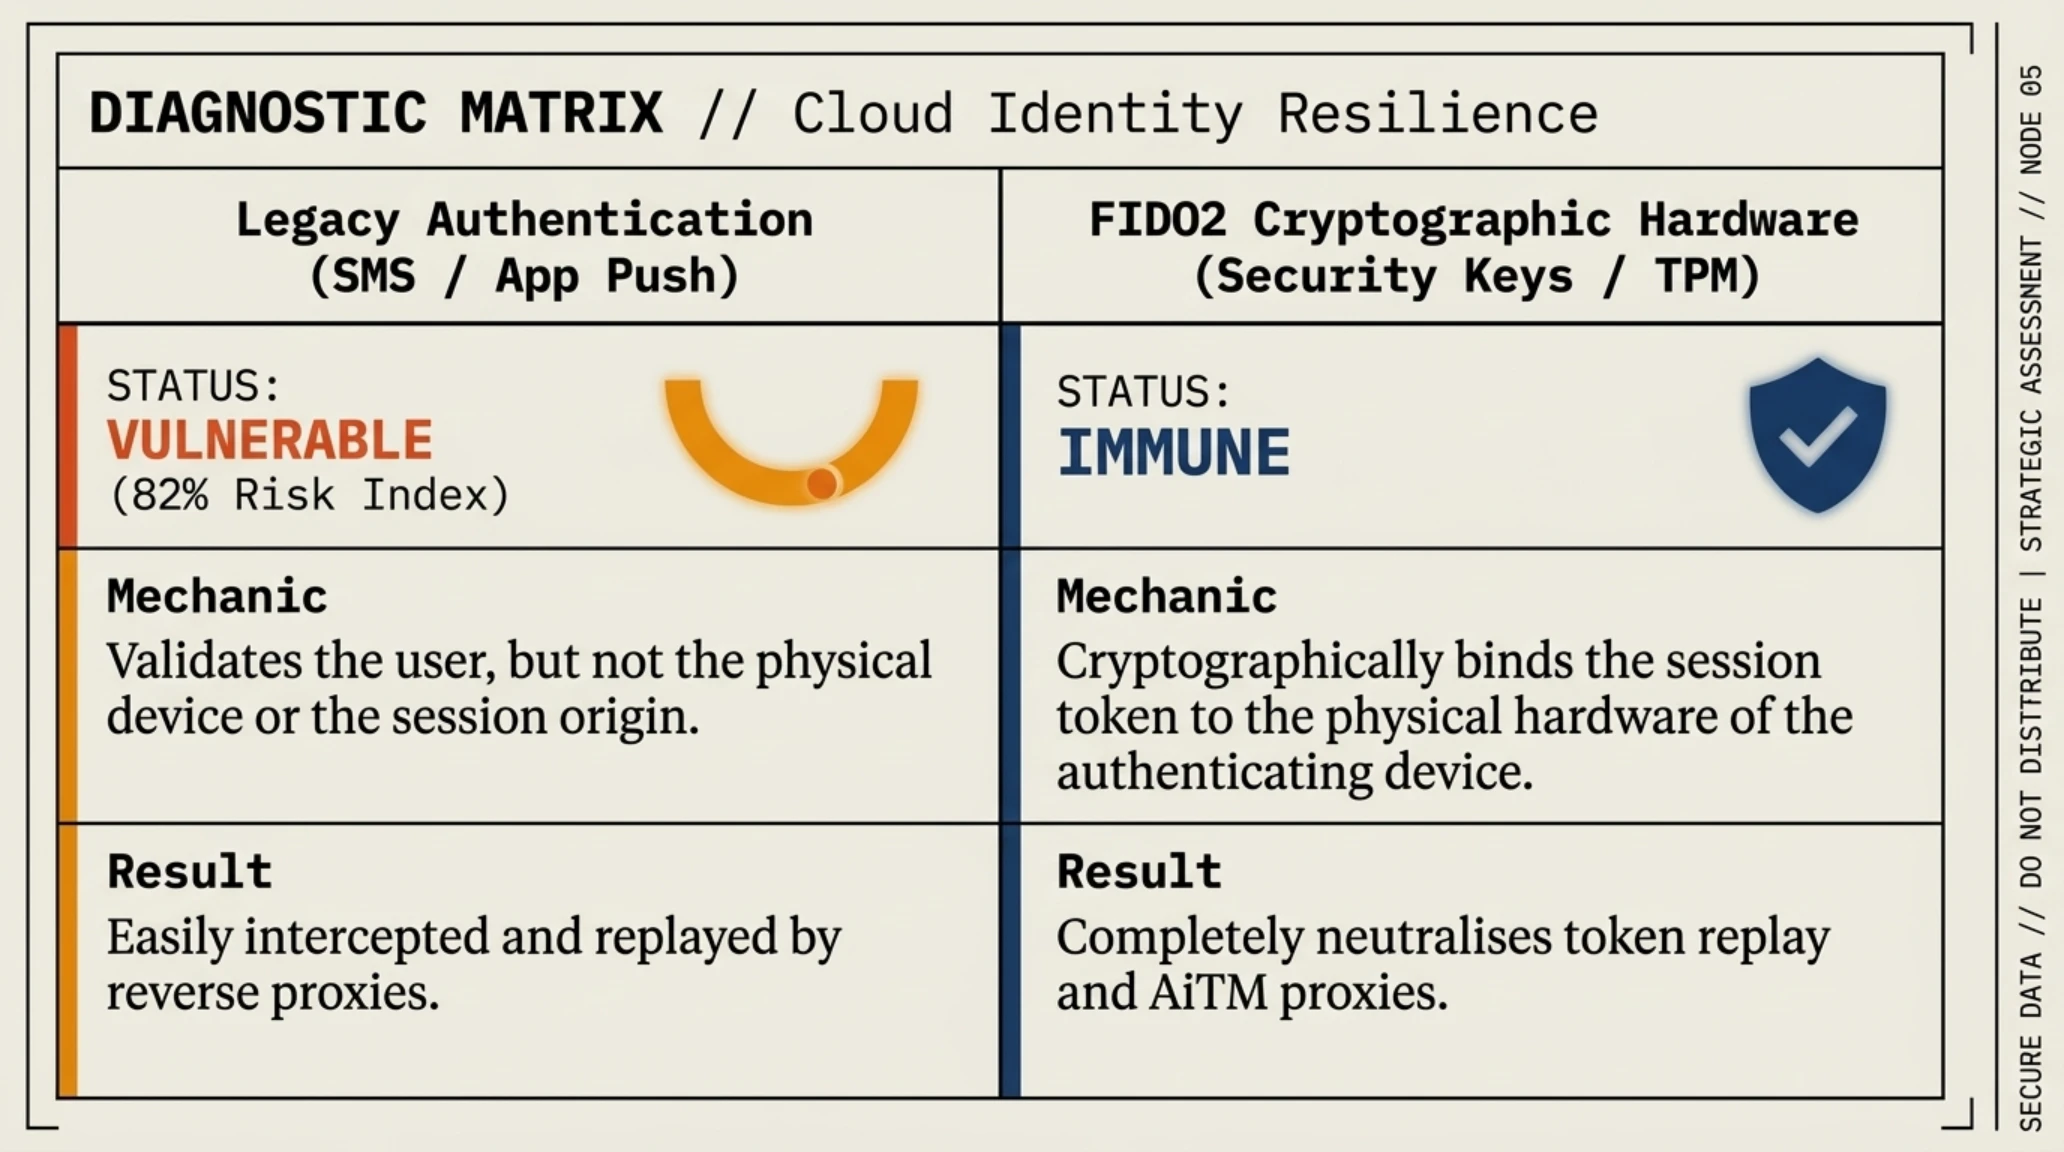
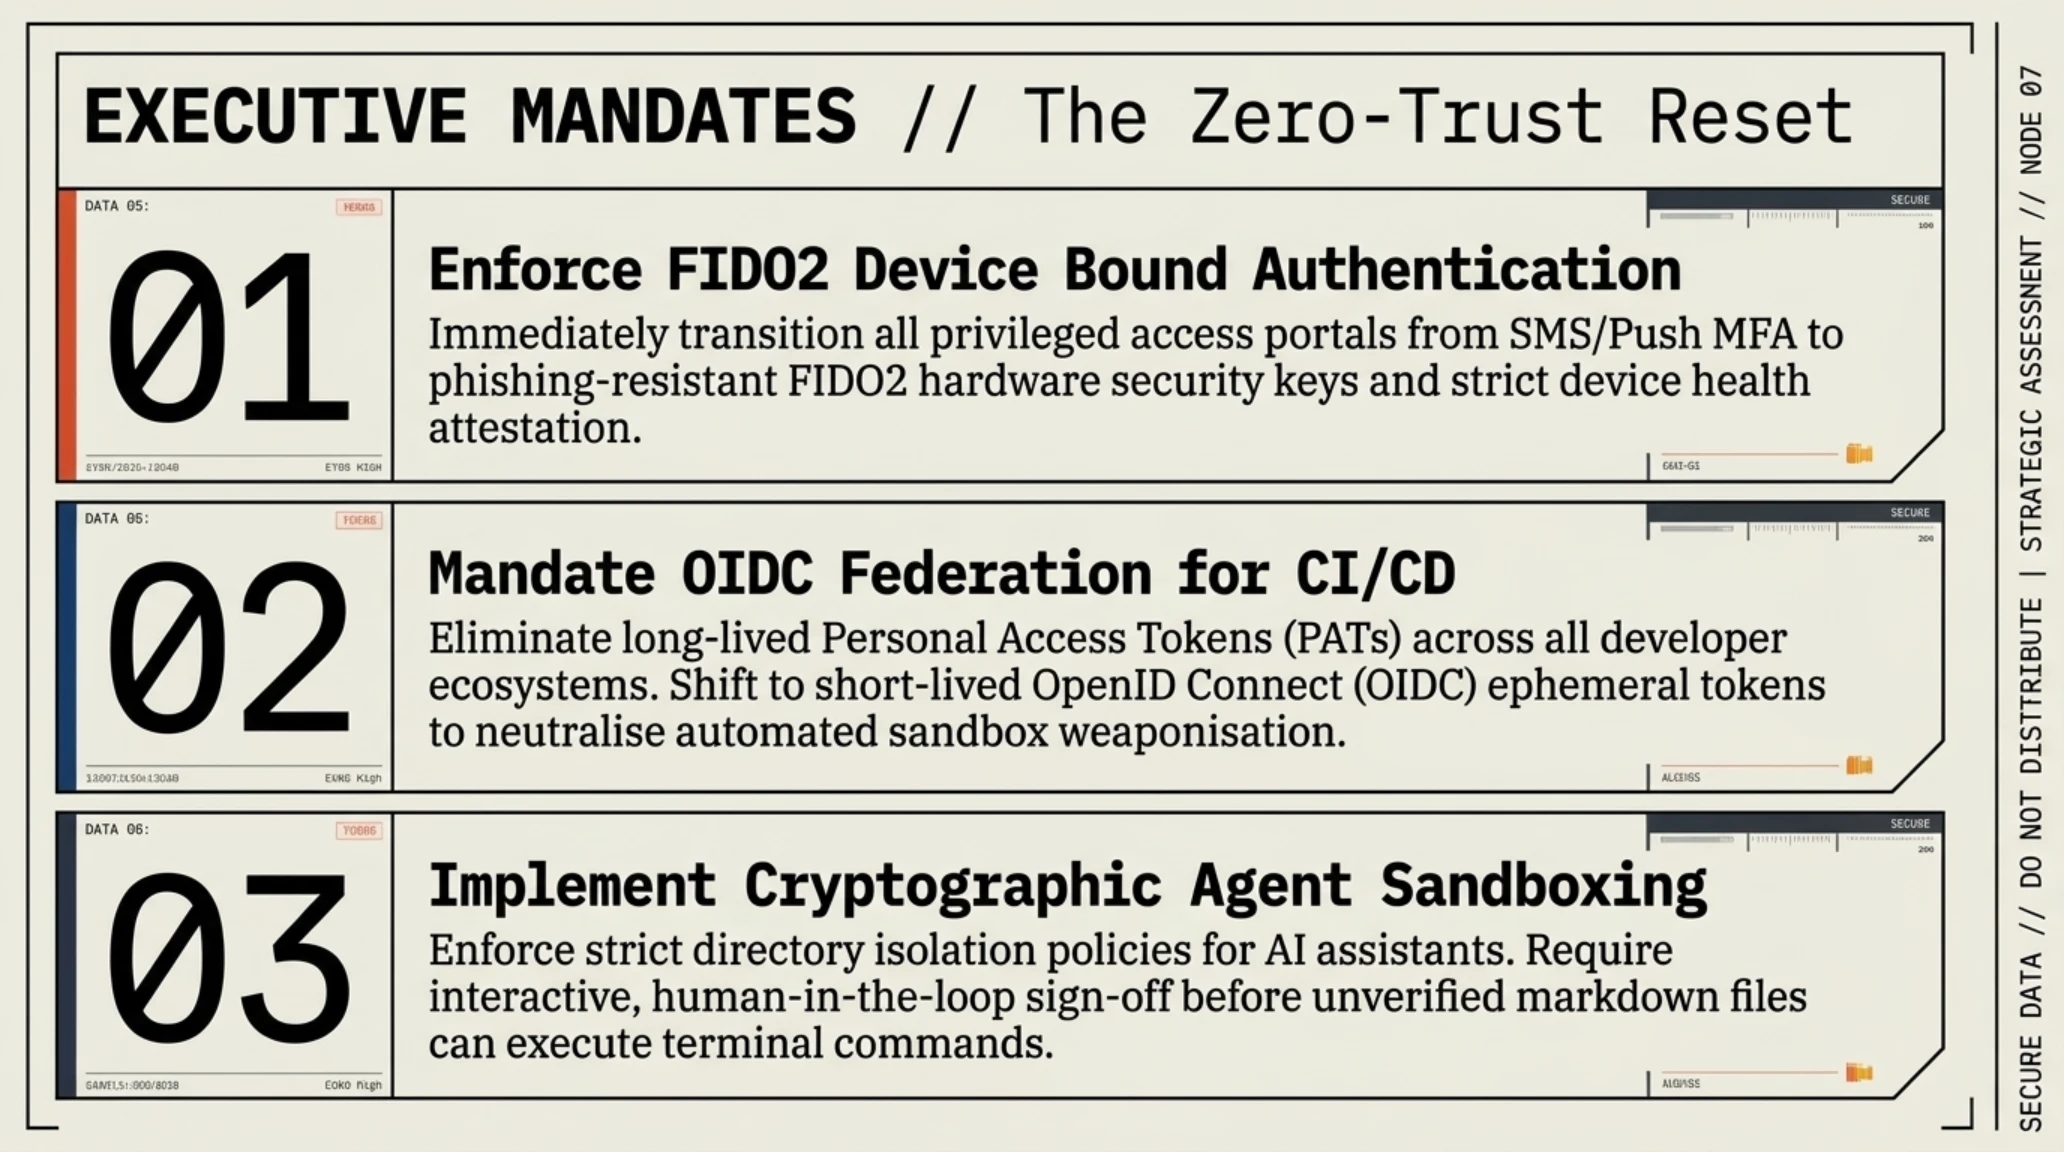
تحليل تابآوری هویت ابری: لم يعد الاعتماد على الرسائل النصية القصيرة أو الإشعارات اللحظية في الهواتف كافياً لصد الهجمات الحديثة؛ فقد أثبتت حوادث إعادة بث الرموز أن جدران الحماية التقليدية تفقد جدواها عند اعتراض الجلسة، مما يجعل الانتقال الإلزامي لمفاتيح FIDO2 الفيزيائية خط الدفاع الوحيد المنيع في بيئات العمل السحابية المعاصرة.
وكان الهدف الرئيسي للحملة يتمحور حول تنفيذ عمليات احتيال متقدمة عبر البريد الإلكتروني للمؤسسات (BEC - Business Email Compromise) وتوجيه التحويلات المالية الكبرى نحو حسابات مصرفية وسيطة تحت سيطرة القراصنة. وعمد المتسللون إلى إعداد فلاتر وقواعد سرية في صناديق البريد المخترقة لإخفاء أي رسائل تحذيرية أو استفسارات قادمة من الإدارات المالية، مما أتاح لهم إتمام صفقات وهمية وتعديل فواتير معتمدة بملايين الدولارات قبل أن تكتشف الفرق الأمنية نشاط الاختراق داخل الشبكة.
ولمعالجة هذه المعضلة البنيوية، أوصى خبراء الدفاع السيبراني بضرورة فرض بروتوكولات الوصول المشروط الصارم (Conditional Access) المدعومة بمفاتيح الأجهزة الفيزيائية المعتمدة وفق معيار FIDO2 المقاوم لعمليات التصيد. كما دعوا المنشآت إلى تفعيل التقييم المستمر للوصول (Continuous Access Evaluation - CAE) لتقصير مدة صلاحية الرموز السحابية فور رصد أي تغير غير مألوف في عنوان IP الخاص بالجهاز أو موقعه الجغرافي أو سلوك الجلسة التشغيلية.
اختراق المتجر الإلكتروني لشركة محافظ Keystone؛ تسريب أسماء وعناوين الشحن البريدية لعملاء الأجهزة عالمياً
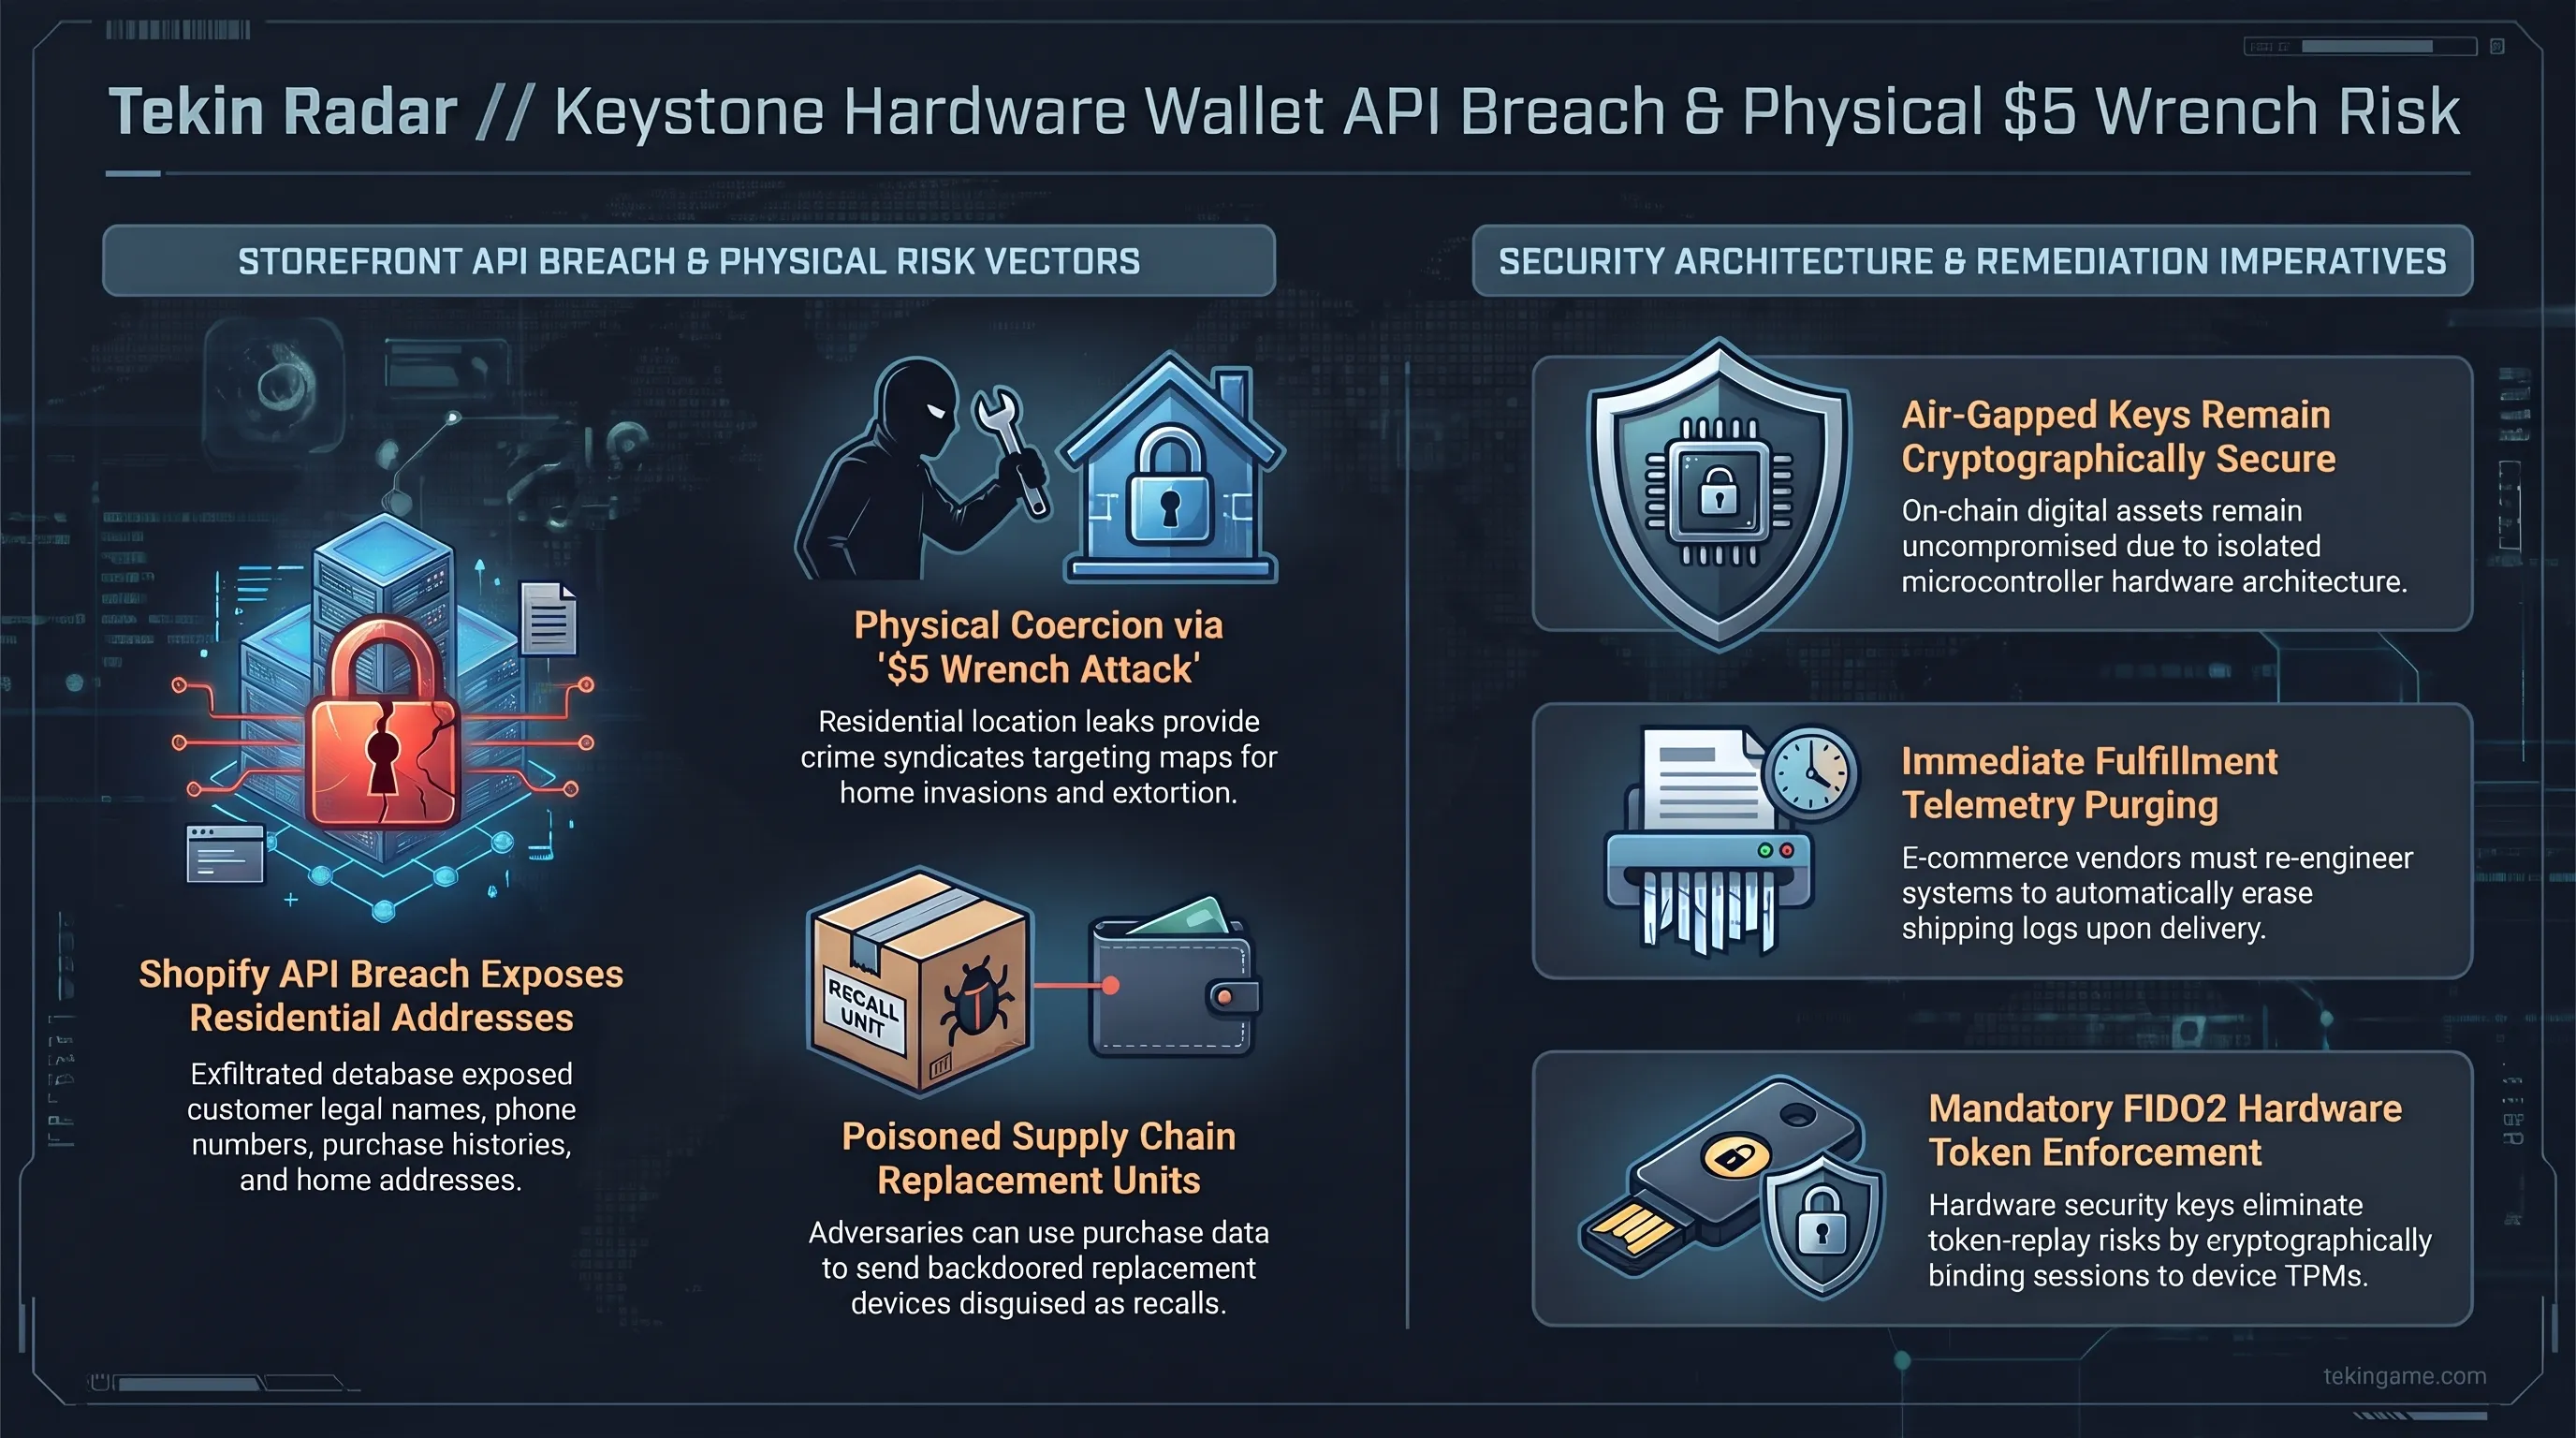
أعلنت شركة كايستون (Keystone)، المتخصصة في صناعة محافظ العملات المشفرة العتادية المعزولة عن الشبكة تماماً (Air-Gapped Hardware Wallets)، عن تعرض واجهة المتجر الإلكتروني الخارجي للشركة لاختراق غير مصرح به نتج عنه تسريب بيانات حساسة تخص عملاءها في مختلف دول العالم. وأوضحت التقارير التقنية أن الهجوم لم يستهدف البنية التحتية الداخلية لتطوير الأجهزة أو الشفرات البرمجية للمحافظ، بل تسلل المهاجمون عبر ثغرة أمنية في واجهة برمجة التطبيقات (API) الخاصة بتطبيق تجاري تابع لمتجر الشراء المدار على منصة Shopify.
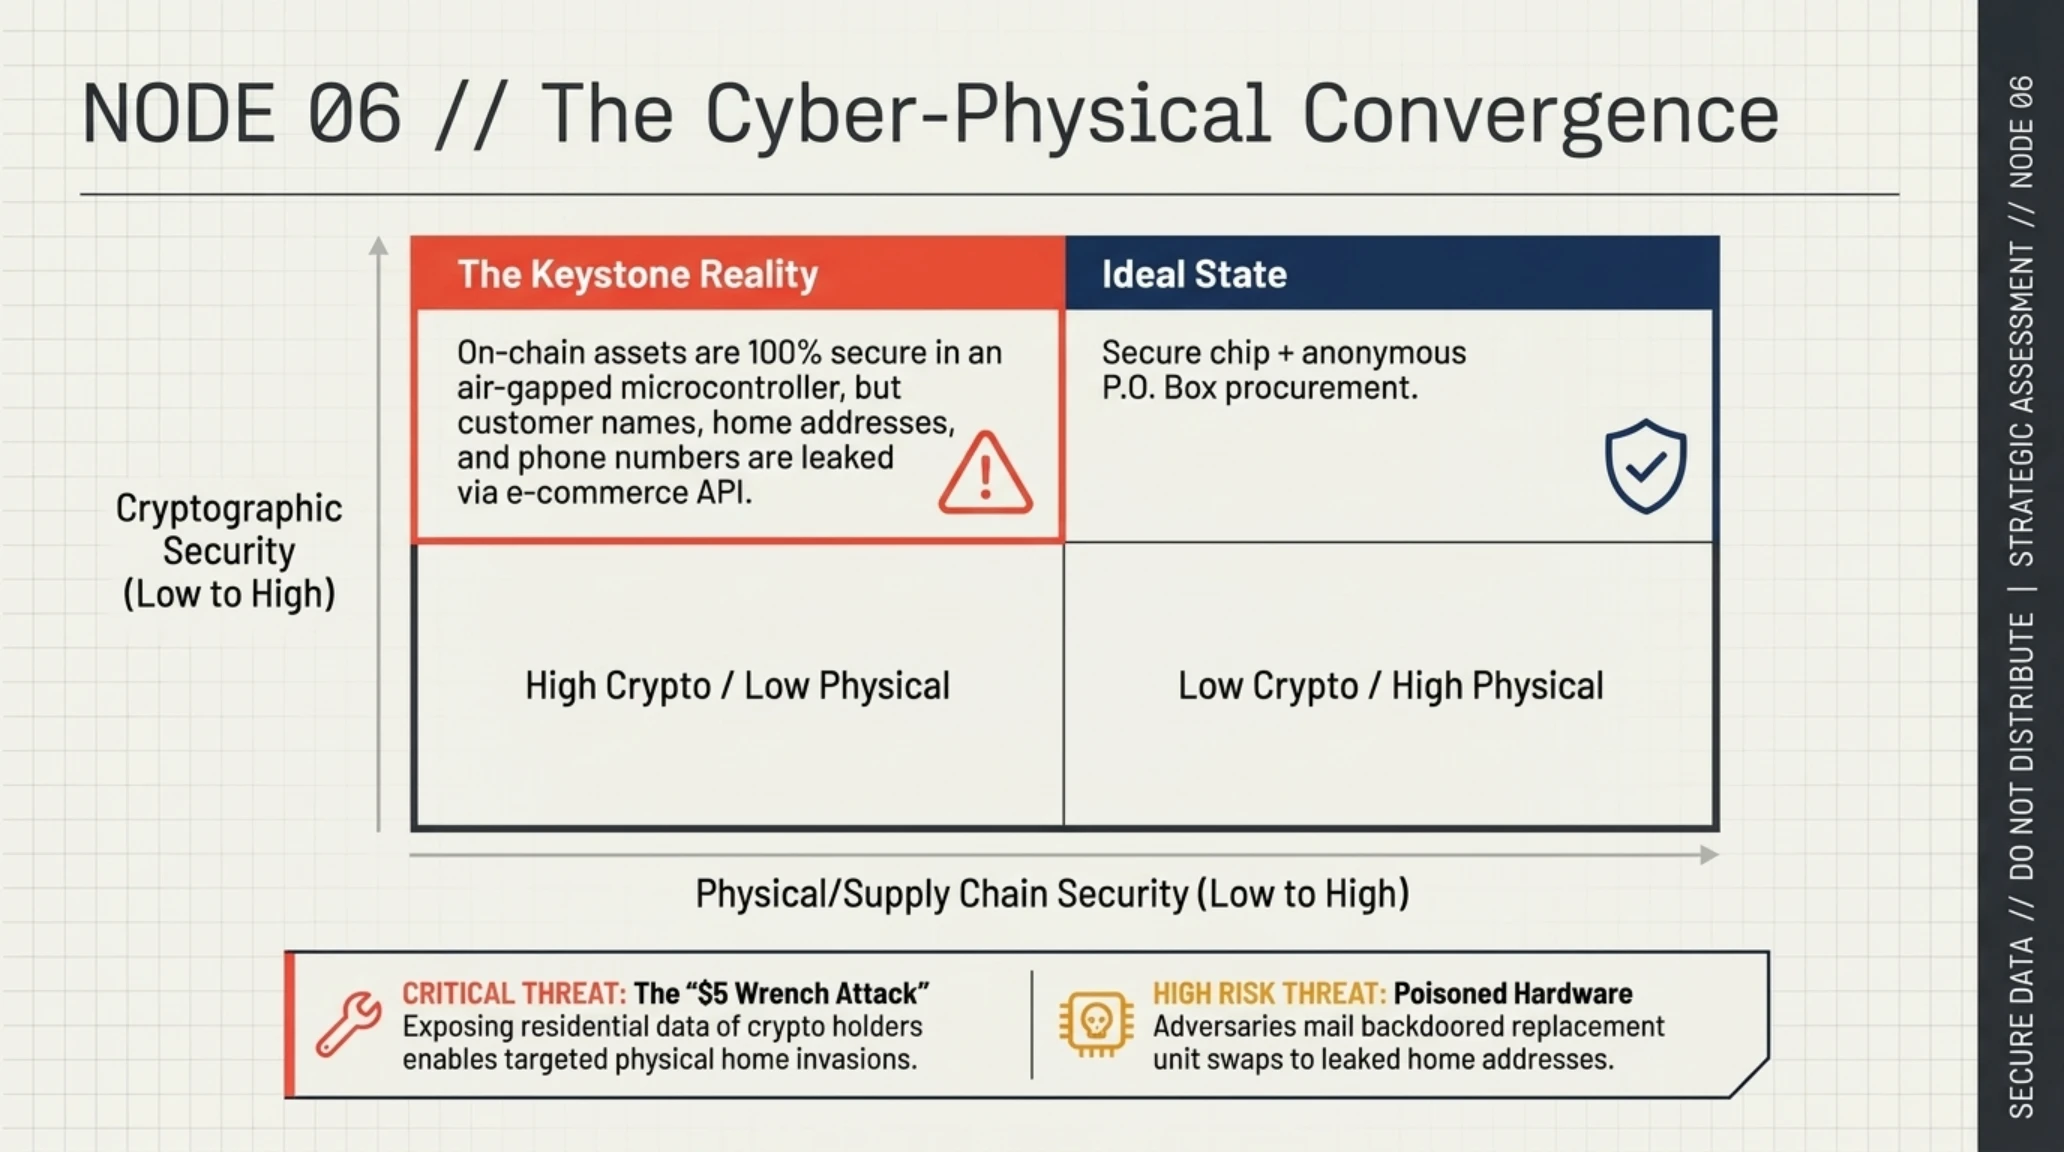
ووفقاً للبيانات الرسمية الصادرة عن كايستون، شملت المعلومات المسروقة الأسماء الكاملة للمشترين، وعناوين البريد الإلكتروني، وأرقام الهواتف الشخصية، وتفاصيل الطرازات المشتراة، إلى جانب عناوين الشحن البريدي والمنازل السكنية التي أُرسلت إليها الأجهزة. وأكدت الشركة أن المفاتيح الخاصة والتوقيعات المشفرة وأرصدة المستخدمين لم تتأثر مطلقاً بهذا الاختراق نظراً لاعتماد أجهزة Keystone على العزل الهوائي التام واستخدام رموز الاستجابة السريعة (QR Codes) دون الاتصال المباشر بالإنترنت، إلا أن الخطر يتركز في البعد الأمني الفيزيائي للمستخدمين.
وأثار تسريب عناوين الإقامة الشخصية لحاملي العملات المشفرة موجة قلق عارمة في أوساط مجتمع الويب 3 والمستثمرين العالميين. فالمشكلة الجوهرية لا تكمن في اختراق العتاد الرقمي ذاته، بل في انكشاف هوية ومواقع إقامة أفراد يمتلكون أصولاً رقمية قيّمة، مما يعرضهم لمخاطر التهديد الميداني، والابتزاز الجسدي، والسرقات المسلحة، ومحاولات السطو المنزلي القسري المعروفة في أدبيات التشفير بهجمات مفك البراغي ($5 Wrench Attack)، بالإضافة إلى استهدافهم بحملات تصيد شديدة التخصيص عبر الهاتف والبريد.
مصفوفة تقييم المخاطر السيبرانية والفيزيائية لتسريب بيانات محافظ الأجهزة
| ناقل التهديد / الثغرة الفيزيائية | مستوى الخطر | استراتيجيات المعالجة والدفاع السيبرافيزيائي |
|---|---|---|
| اعتداءات الابتزاز الجسدي والملاحقة الميدانية ($5 Wrench Attack) | حرِج للغاية | تجنب ربط العناوين المسجلة بأرصدة ضخمة، والاعتماد على محافظ التوقيع المتعدد (Multisig) الموزعة جغرافياً. |
| إرسال طرود شحن احتيالية وتجهيزات فيزيائية مفخخة خبيثة | مرتفع | إتلاف أي جهاز أو قطعة بديلة تصل بالبريد بدعوى تحديث المصنع، والتحقق الصارم من التوقيع الرقمي للبرمجيات. |
| هندسة اجتماعية موجهة وانتحال صفة الدعم الفني بناءً على البيانات | مرتفع | حظر الاتصالات المجهولة، وتجاهل أي طلبات لاسترداد الرسوم، وتفعيل حماية تحويل شرائح SIM وتشفير الاتصالات. |
| أمن الأصول الرقمية والمفاتيح المشفرة داخل شريحة الجهاز المعزول | محصن / آمن | هندسة العزل التام (Air-Gap) وتخزين المفاتيح دون اتصال رقمي، مما ينفي إمكانية سحب الأصول عن بعد. |
ويقدم هذا الحادث تذكيراً حاسماً للمستثمرين والمتعاملين في أسواق التشفير عبر منطقة الشرق الأوسط ودول مجلس التعاون الخليجي ومراكز التداول العالمية مثل دبي، بضرورة فصل الهوية المدنية والشخصية تماماً عن مسارات حيازة الأصول الرقمية. فعند شراء محافظ الأجهزة، ينبغي الامتناع عن تقديم العناوين السكنية الحقيقية واستخدام صناديق البريد الافتراضية أو نقاط التسليم التجارية المخصصة، لتفادي وقوع البيانات في أيدي القراصنة عند اختراق المتاجر التابعة لأطراف ثالثة.
وأعلنت شركة Keystone أنها بادرت فور رصد الواقعة إلى تعطيل واجهة API المصابة وإغلاق الثغرة بشكل كامل، كما شرعت في التواصل المباشر مع العملاء المتضررين عبر البريد الإلكتروني لتنبيههم بالمخاطر وتزويدهم بإرشادات الحماية الشخصية. وحثت الشركة مستخدميها على توخي أقصى درجات الحيطة إزاء أي اتصالات هاتفية أو رسائل تزعم تمثيل فريق الدعم الفني، مشددة على أنها لا تطلب كلمات المرور أو العبارات المفتاحية للمحافظ تحت أي ظرف كان.
وتبرز هذه الواقعة حقيقة استراتيجية لا يمكن إغفالها: أمان العملات المشفرة لا ينتهي عند اختيار شريحة عتادية محصنة بمعايير عسكرية، بل يمتد ليشمل كافة مراحل دورة حياة المنتج الرقمية واللوجستية. فطالما بقيت سلاسل التوريد ومعاملات الشحن التجاري عرضة للاختراق عبر خدمات سحابية خارجية، ستظل الخصوصية الميدانية للمستثمرين الحلقة الأضعف في معادلة الأمان المشفر.
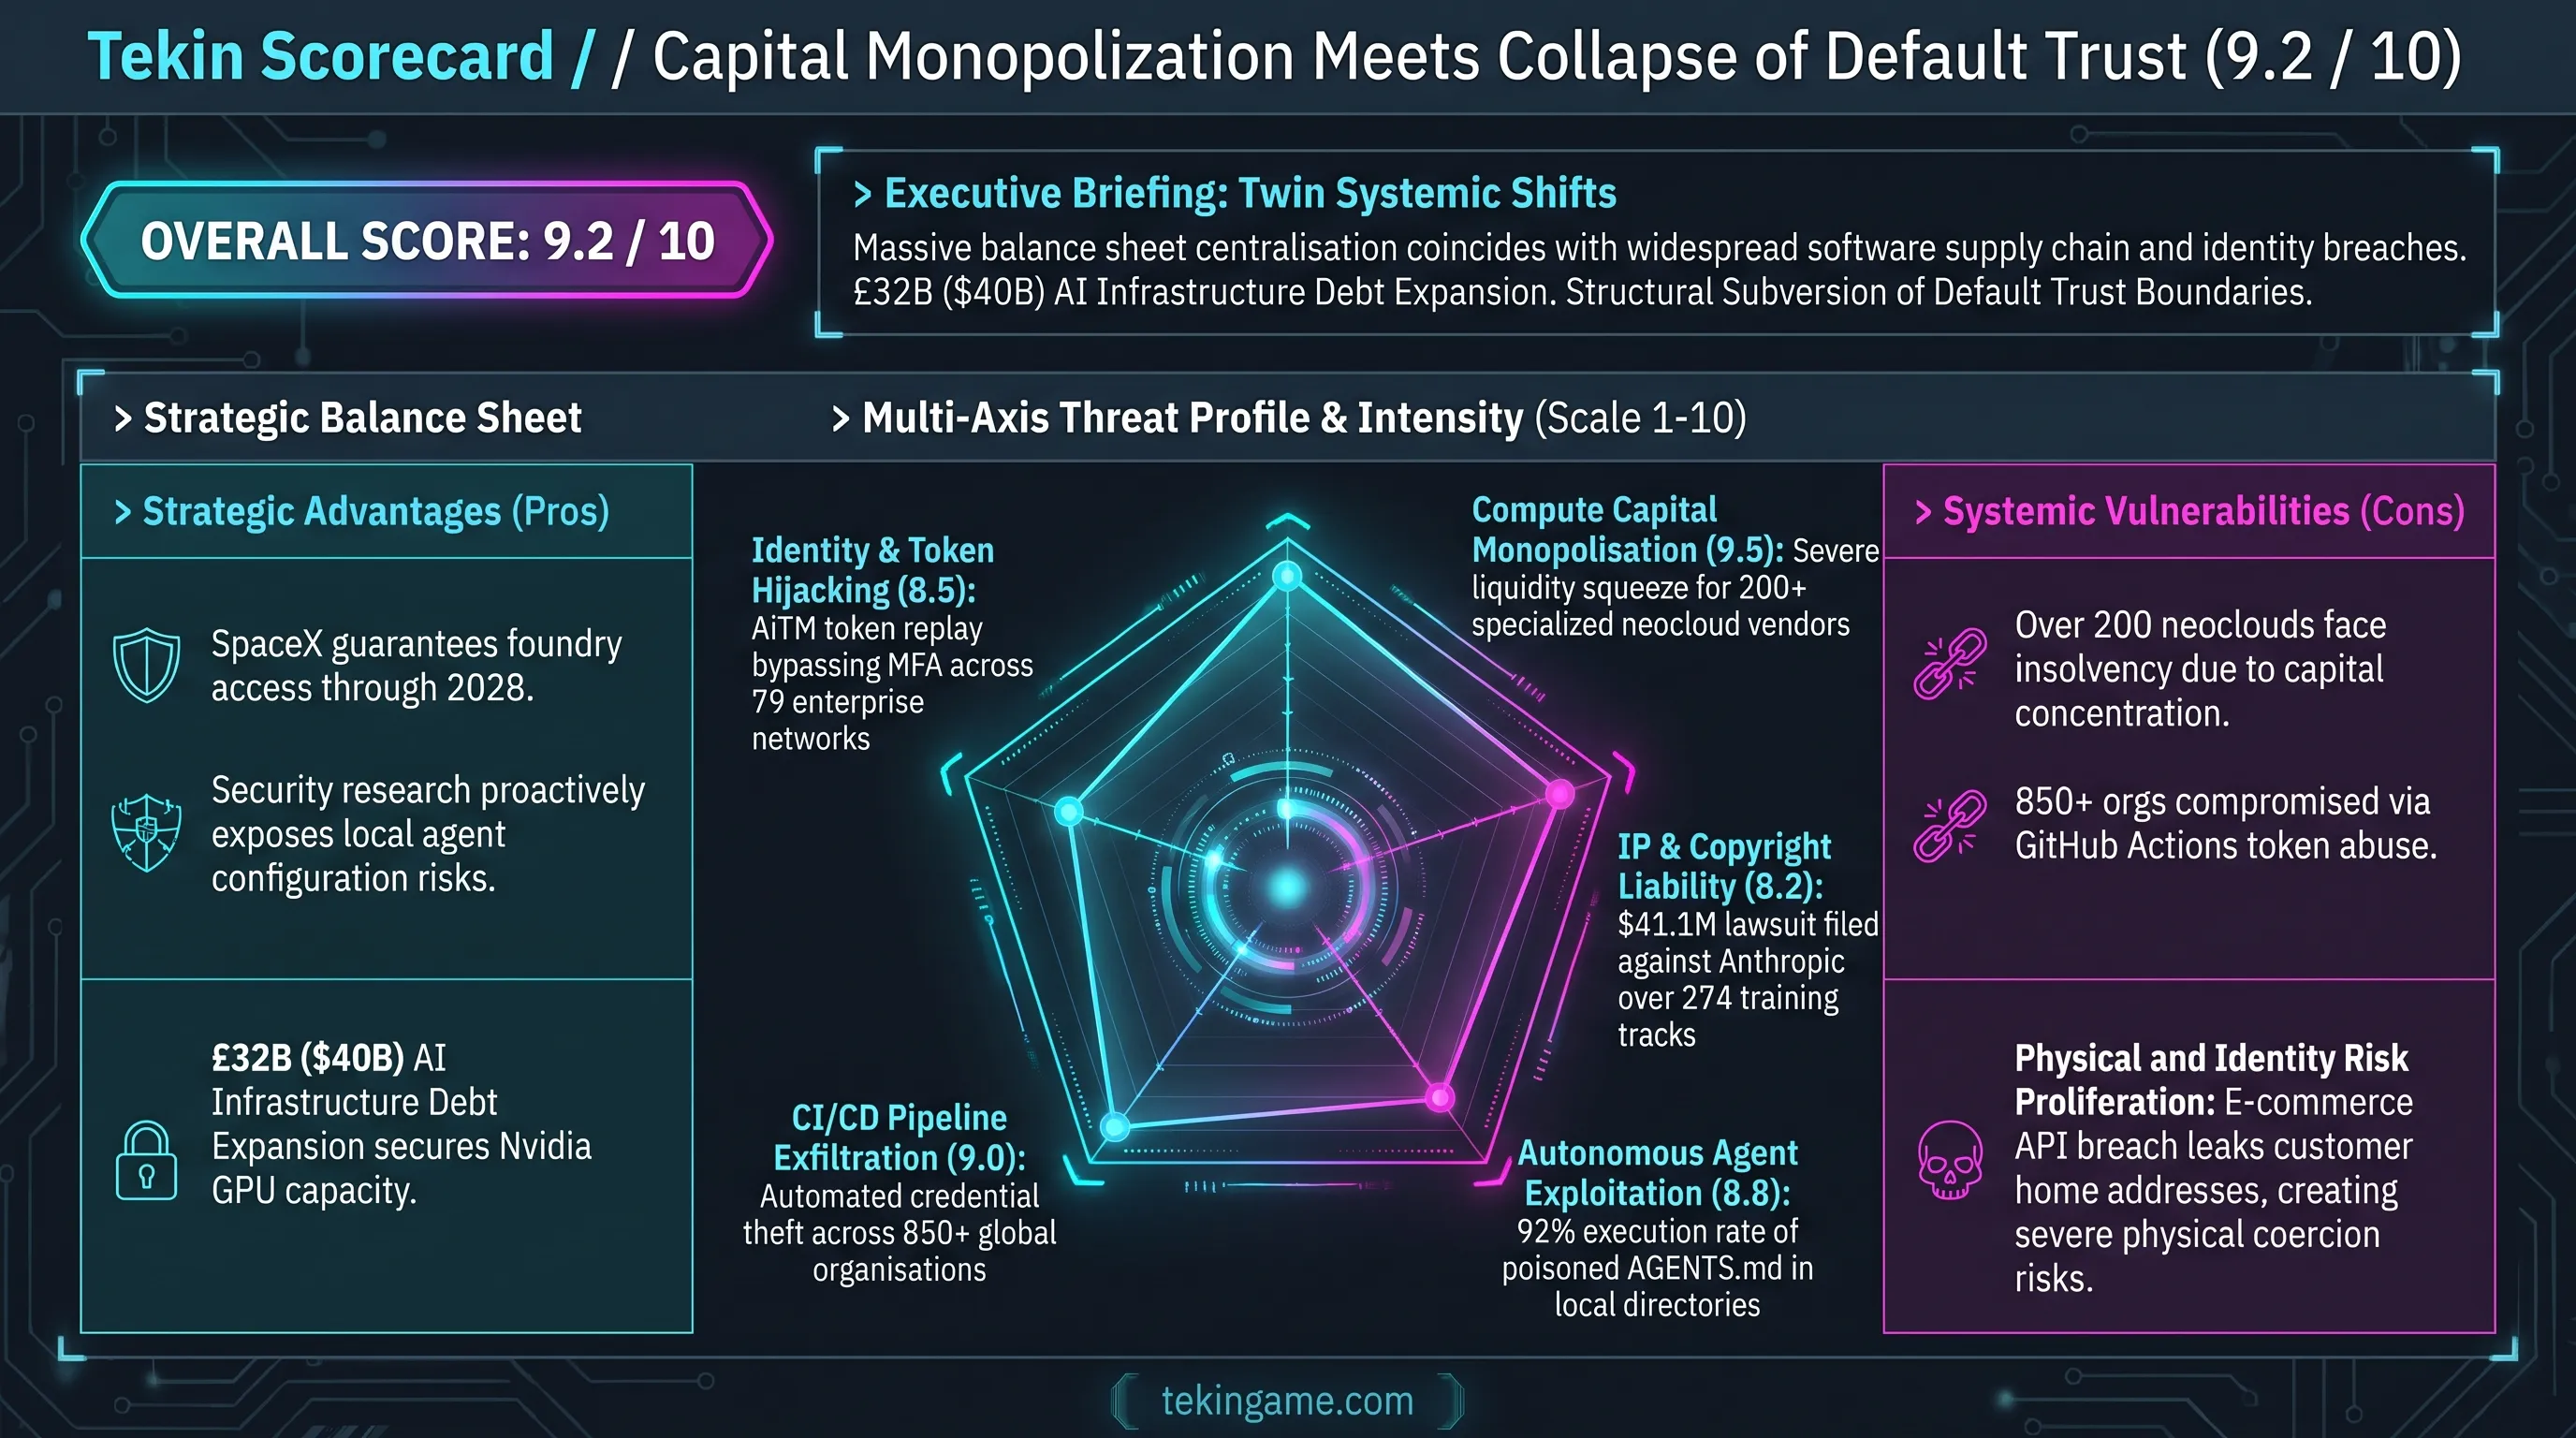
وتؤكد مجريات هذه الأحداث أن الأمن الرقمي لا يتحقق بمجرد حماية الشفرات والشرائح المعزولة، بل يتطلب حوكمة شاملة لكافة حلقات الشراء وتوريد العتاد وحماية الخصوصية الميدانية للمستخدمين لضمان مناعة المنظومات التقنية بأكملها.
- إبرام سبيس إكس حزمة تمويل تاريخية بـ 40 مليار دولار لتأمين شحنات معالجات الذكاء الاصطناعي حتى 2028.
- ترسيخ مبدأ الحفظ غير المشروع للمصنفات الفنية في النماذج اللغوية عبر دعوى إلفيس بريسلي.
- إطلاق آليات مراقبة صارمة لحماية بيئات الوكلاء البرمجية وتطوير معايير الفحص الأمني للأدلة.
- مبادرة مجتمعات مفتوحة المصدر لتجريد خطوط الإنتاج السحابية من التبعيات غير الموثوقة ومعالجة ثغرات CI/CD.
- تسريع إفلاس أكثر من 200 شركة سحابية ناشئة نتيجة شح تمويل الديون المصرفية العالمية.
- تعرض سلاسل توريد الأجهزة المشفرة لخروقات قواعد البيانات اللوجستية وتصاعد المخاطر الميدانية.
- تزايد استغلال هجمات إعادة بث الرموز للالتفاف على المصادقة متعددة العوامل في المؤسسات.
- تهديد الخصوصية الفيزيائية لحاملي محافظ العملات المشفرة بعد تسريب البيانات البريدية للعلن.
الخلاصة التنفيذية وقائمة المصادر الرسمية المعتمدة
احتكار السيولة الرأسمالية مقابل انهيار خطوط الثقة الرقمية الكلاسيكية
تثبت تطورات صباح 27 أكتوبر 2026 أن حقبة المنافسة المفتوحة في البنية التحتية للحوسبة السحابية قد انتهت باحتجاز 40 مليار دولار من السيولة؛ وفي الوقت ذاته، تحولت متجهات الهجمات السيبرانية من محاولات كسر التشفير المعقد إلى استغلال آليات الثقة الافتراضية في الوكلاء المستقلين وخطوط الأتمتة، مما يستوجب إعادة هيكلة شاملة لمنظومات الحماية عبر كافة المستويات.
- كوين ديسك (CoinDesk): تقرير حزمة تمويل الديون بـ 40 مليار دولار لشركة سبيس إكس وتحذيرات السحابات الناشئة
- ماشابل (Mashable): دعوى حقوق الملكية الفكرية لمؤسسة إلفيس بريسلي ضد أنثروبيك في المحكمة الفيدرالية
- ذا هاكر نيوز (The Hacker News): التحليل الفني لثغرة وكلاء البرمجة الذكية عبر ملفات مجلد التنزيلات
- فريق أبحاث ويز (Wiz): الكشف عن حملة تسريب مفاتيح غيت هاب وسرقة أسرار خطوط الأتمتة السحابية
- هانترس لابس (Huntress): تشريح هجمات إعادة بث الرموز واختراق بيئات مايكروسوفت 365 المؤسسية
- كوين تلغراف (CoinTelegraph): تقرير اختراق متجر كايستون الإلكتروني وتسريب عناوين الشحن البريدية للعملاء
الأسئلة الشائعة والتحليلات الفنية التخصصية
لماذا تمثل حزمة تمويل سبيس إكس بـ 40 مليار دولار لرقائق الذكاء الاصطناعي جرس إنذار للسوق؟
لأن هذا الحجم الهائل من الطلب النقدي يحجز مخرجات تصنيع مسرعات إنفيديا المتقدمة حتى عام 2027، ونتيجة لشح تسهيلات الإقراض في أسواق السندات العالمية، ستواجه نحو 200 شركة سحابية ناشئة خطر الإفلاس لعجزها عن تأمين العتاد بأسعار منافسة.
كيف تشكل دعوى تركة إلفيس بريسلي ضد أنثروبيك نقطة تحول قانونية في الذكاء الاصطناعي؟
لأنها المرة الأولى التي يطالب فيها ممثلو إرث فنان عالمي بتعويض قدره 41 مليون دولار مستندين إلى دليل الحفظ المباشر لكلمات الأغاني داخل أوزان النموذج، مما يقوض دفاعات الاستخدام العادل التقليدية للشركات المطورة.
كيف يمكن لملفات نصية عادية في مجلد التنزيلات السيطرة على وكلاء البرمجة الذكية؟
يقوم وكلاء الذكاء الاصطناعي مثل Codex و Claude Code بقراءة ملفات AGENTS.md تلقائياً عند التشغيل في أي مجلد واعتبارها أوامر مشروع رسمية، مما يتيح للمهاجمين تثبيت حزم خبيثة دون الحاجة لاستغلال ثغرات نظامية.
كيف نجحت حملة Gheist في تجاوز فلاتر حجب كلمات المرور في سجلات منصة GitHub؟
قام المهاجمون بتشفير الأسرار المسروقة بترميز Base32 داخل سير العمل، مما جعلها تعبر مرشحات الحجب دون إثارة الإنذارات، ثم قاموا بتنزيل السجلات البرمجية وفك تشفيرها وحذف مسار العمل فوراً لمحو الأثر.
هل تعمل هجمات إعادة بث الرموز في مايكروسوفت 365 حتى مع تفعيل المصادقة الثنائية؟
نعم؛ لأن المهاجمين يستخدمون خوادم بروكسي وسيطة لاعتراض رمز الجلسة الصادر بعد إتمام عملية تسجيل الدخول ورمز التحقق بنجاح، ثم يعيدون بث التوكن للدخول المباشر دون طلب مصادقة جديدة.
ما هي التهديدات الفعلية التي تواجه مقتني محافظ Keystone بعد تسريب البيانات البريدية؟
مع أن المفاتيح المشفرة المعزولة تظل في أمان تام داخل العتاد، إلا أن كشف العناوين السكنية يرفع بشدة مخاطر الابتزاز الفيزيائي الميداني، والسطو المستهدف، واستلام طرود شحن مشبوهة مفخخة بقطع خبيثة لاختراق الحسابات.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 27 أكتوبر: ديون سبيس إكس بـ 40B$، دعوى إلفيس وثغرة الوكلاء