تكين مورنينغ: اختراق الذكاء الاصطناعي وثغرات العزل
قراءة تشريحية استباقية لستة تطورات أمنية استثنائية تستهدف المطورين والبنى التحتية الحيوية.
- 🎮هجوم BragJack- فرض الأوامر والسيطرة الكاملة على وكلاء الذكاء الاصطناعي في متصفحات كروم وإيدج.
- 🎧كسر عزل OpenAI Codex- إغلاق ثغرتي Heapjack وOverpatch لمنع اختراق بيئات التطوير.
- 🚀كارتل WaterPlum- سرقة 10.7 مليون دولار عبر اختبارات التوظيف التقنية المزيفة لكوريا الشمالية.
- 🗡️ترقيع ووردبريس 7.1.1- إصدار ترقيع فوري لتعطيل سلسلة ثغرات Click2Shell الموجهة لتثبيت قوالب خبيثة.
- 📰ثغرة SolarWinds ARM- معالجة ثغرة المفتاح التشفيري الثابت لمنع الاستيلاء على خوادم الهوية.
- ⚔️تحييد برمجية Rapuncel- شل برنامج التشغيل النواتي Alinubx.sys القادر على إنهاء 145 تطبيق حماية متقدم.
مع إشراقة صباح يوم الإثنين، 21 سبتمبر 2026، يستقبل قطاع تقنية المعلومات والدفاع السيبراني أسبوعاً تشغيلياً بالغ الأهمية يحمل في طياته تحولات بنيوية في مشهد أمن الذكاء الاصطناعي وسلامة البنى التحتية الحيوية. تفتح منصة تكين غيم نافذتها الصباحية المشرقة لتقدم للقادة التقنيين، ومديري أمن المعلومات، ومهندسي النظم في منطقة الشرق الأوسط وشمال إفريقيا والعالم تحليلاً استراتيجياً عميقاً يجمع بين الرؤية الاستباقية والدقة الميدانية. لم يعد الأمن الرقمي اليوم مقتصراً على تحصين المنافذ التقليدية، بل بات يتطلب فهماً شاملاً لكيفية تقاطع الثغرات البرمجية مع وكلاء الذكاء الاصطناعي المستقلين وحملات استهداف مطوري البرمجيات.
يقدم هذا التقرير الصباحي رصداً دقيقاً لستة تطورات أمنية استثنائية تصدرت النشرات العالمية خلال الساعات الماضية، حيث نسلط الضوء على تداعياتها المباشرة على مراكز البيانات السحابية وحسابات المطورين وشبكات الهوية المؤسسية.

وقبل الانتقال إلى التفكيك المعماري لكل حادثة على حدة، يلخص الجدول التالي أبرز الركائز الاستخباراتية والنقاط التوجيهية للقيادات التنفيذية وفرق الاستجابة للحوادث.
النقاط المحورية وركائز الاستخبارات الصباحية
- كشف أسلوب BragJack لفرض الأوامر والسيطرة الكاملة على وكلاء الذكاء الاصطناعي في متصفحات كروم وإيدج وأوبرا.
- إغلاق ثغرتي Heapjack وOverpatch في منصة OpenAI Codex لمنع اختراق بيئات التطوير وعزل الذاكرة.
- تحالف أمني دولي يفضح عمليات WaterPlum لسرقة 10.7 مليون دولار عبر اختبارات التوظيف التقنية المزيفة.
- إصدار ترقيع فوري لنواة ووردبريس 7.1.1 لتعطيل سلسلة ثغرات Click2Shell الموجهة لتثبيت قوالب خبيثة.
- معالجة ثغرة المفتاح التشفيري الثابت في SolarWinds ARM لمنع الاستيلاء غير المصرح به على خوادم الهوية.
- تحييد برمجية Rapuncel وبرنامج التشغيل النواتي الموقع Alinubx.sys القادر على إنهاء 145 تطبيق حماية متقدم.
هجوم BragJack واختراق وكلاء الذكاء الاصطناعي في المتصفحات عبر تحوير صلاحيات الشبكة
شهدت متصفحات الويب الحديثة خلال العامين الأخيرين ثورة جذرية تمثلت في دمج نماذج الذكاء الاصطناعي التوليدي التفاعلية مباشرة في صميم تجربة التصفح اليومية؛ حيث تتيح أدوات مثل غوغل جيميناي في متصفح كروم، وكوبايلوت في مايكروسوفت إيدج، وأريا في أوبرا نيون، ومساعد بيربلكسيتي كوميت، وإضافات أنثروبيك الرسمية لمساعد كلود، للمستخدمين تلخيص المستندات المعقدة، وأتمتة المهام المكتبية، والتفاعل مع الخدمات السحابية بضغطة زر واحدة. إلا أن هذا الاتصال الوثيق بين محرك المتصفح ونماذج الذكاء الاصطناعي أسس لمنطقة رمادية أمنية جديدة نجح باحثو الأمن السيبراني في استغلالها بشكل مباغت.
كشف غال فايزمان، الباحث البارز في أمن المتصفحات لدى شركة فوريفر سيكيوريتي، عن تقنية هجومية جديدة وإثبات مفهوم عملي يحمل الاسم الرمزي BragJack. تمكن هذه التقنية المهاجمين من السيطرة التامة على وكلاء الذكاء الاصطناعي في مختلف المتصفحات الكبرى دون الحاجة إلى اختراق خوادم الشركات المزودة أو التلاعب بالشيفرات المصدرية لتلك النماذج. وتكمن خطورة هذا الاكتشاف في أنه يتجاوز المفاهيم التقليدية لحقن الأوامر التوجيهية (Prompt Injection) التي تعتمد على تضمين نصوص خبيثة خفية داخل صفحات الويب، ليقدم بدلاً من ذلك أسلوباً بنيوياً يفرض الأوامر قسراً عبر القنوات البرمجية الوسيطة.
ترتكز آلية BragJack على استغلال ملحقات المتصفح الخبيثة أو المخترقة التي تمتلك صلاحيات قياسية شائعة، مثل واجهة برمجة تطبيقات قواعد شبكة البيانات التصريحية (declarativeNetRequest) التي تعتمد عليها برامج حجب الإعلانات المعتادة وصلاحية التفاعل مع نطاقات الإنترنت العامة عبر بروتوكول HTTPS. وعبر هذه الصلاحيات، لا يحتاج الملحق الخبيث إلى قراءة محتوى الصفحات الحساسة مباشرة، بل يقوم باعتراض حركة البيانات المرسلة عبر بروتوكولات المراسلة الداخلية وقنوات الاتصال بين العمليات (IPC) بين واجهة المتصفح والخوادم السحابية المسؤولة عن تشغيل مساعد الذكاء الاصطناعي.
أبعاد الأهمية: الهشاشة البنيوية لوكلاء الذكاء الاصطناعي في المتصفحات
عندما يبادر المستخدم بطرح سؤال اعتيادي على المساعد، يتدخل الملحق الخبيث لتعديل حمولة الطلب في أجزاء من الثانية، مستبدلاً استفسار المستخدم بتعليمات نظام قسرية غير مرئية تُعرف باسم فرض الأوامر التوجيهية (Prompt Forcing). تستغل هذه التعليمات الصلاحيات الممنوحة للمساعد ليقوم بفحص مسارات الملفات المخزنة على القرص الصلب للمستخدم، وقراءة رسائل البريد الإلكتروني، وتفعيل كاميرا الويب والميكروفون، واستخراج ملفات تعريف الارتباط النشطة ورموز التفويض (OAuth Tokens)، ثم إعادة إرسال جميع هذه البيانات المسروقة إلى خادم التحكم الخاص بالمهاجم عبر إخفائها ضمن استجابات الذكاء الاصطناعي المرجعة إلى المتصفح.
وقد أثبت فايزمان أن هذا التهديد يؤثر على طيف واسع من المنظومات الذكية، وحصل بفضل هذا البحث الاستثنائي على مكافآت مالية تجاوزت عشرين ألف دولار ضمن برامج مكافآت الثغرات لدى شركات التقنية الكبرى، فضلاً عن تسجيل معرفات ثغرات قياسية متعددة. وتكمن الدلالة الاستراتيجية لهجوم BragJack في إثباته أن وكلاء الذكاء الاصطناعي داخل المتصفح يمثلون ناقلاً هجومياً عكسياً؛ فبدلاً من أن يكون المساعد وسيلة لحماية المستخدم، يتحول بفعل الصلاحيات غير المنضبطة إلى أداة تجسس داخلية عالية الكفاءة تنفذ أوامر المهاجم بأعلى درجات الموثوقية.
مصطلحات تقنية: التوجيه القسري مقابل الحقن غير المباشر (Jargon Buster)
ومن الناحية المعمارية، كشف هجوم BragJack عن فجوة أمنية في معايير Manifest V3 التي روجت لها شركات المتصفحات كحل لمنع التجسس؛ حيث تبين أن حصر صلاحيات الإضافات في القواعد التصريحية لا يمنع التلاعب بترويسات الطلبات وإعادة توجيه حزم البيانات. وفي ظل اعتماد المؤسسات على حلول تسجيل الدخول الموحد (SSO)، يمكن استغلال المساعد المخترق لتوليد تأكيدات هوية مزورة دون إظهار أي إشعار للمستخدم، مما يبطل مفعول أنظمة المصادقة متعددة العوامل عبر كامل البنية الرقمية للمنشأة.
كما تشدد الهيئات التنظيمية في قطاع الاتصالات والأمن الرقمي على أهمية فرض اختبارات أمنية دورية على كافة إضافات المتصفح قبل إتاحتها للموظفين، وتفعيل أدوات مراقبة مسارات حزم البيانات لضمان عدم تسريب الرموز التعريفية إلى نطاقات خارجية غير مصرح بها.
ويفرض هذا التطور الخطير على إدارات تقنية المعلومات في المؤسسات والبنوك والجهات الحكومية مراجعة فورية لكافة الملحقات المثبتة على متصفحات العمل، وتفعيل سياسات الحظر الإداري لأي ملحقات تطلب صلاحيات فحص حزم الشبكة الشاملة، فضلاً عن مطالبة مطوري المتصفحات بتشفير قنوات المراسلة البينية بين واجهات الذكاء الاصطناعي وخوادم الاستدلال السحابي.
اختراق بيئة العزل في OpenAI Codex: ثغرتان حرجتان لتنفيذ الأوامر عن بعد عبر Heapjack وOverpatch
أعادت أدوات الذكاء الاصطناعي الموجهة لتطوير البرمجيات صياغة مفاهيم كتابة وتدقيق الشيفرات في الشركات التقنية؛ حيث تعتمد ملايين الفرق الهندسية على نماذج متقدمة مثل OpenAI Codex لتحليل المشاريع البرمجية واقتراح التعديلات ومراجعة طلبات السحب (Pull Requests) آلياً. ولحماية المطورين من مخاطر تشغيل شيفرات غير موثوقة واردة من مكتبات خارجية أو مستودعات عامة، صممت أوبن إيه آي بيئات عزل برمجية صارمة (Sandboxes) تهدف إلى حظر الوصول إلى نظام التشغيل الأساسي للمطور، وفرض قيود مشددة تجعل فحص الأكواد مقتصراً على وضعية القراءة فقط.
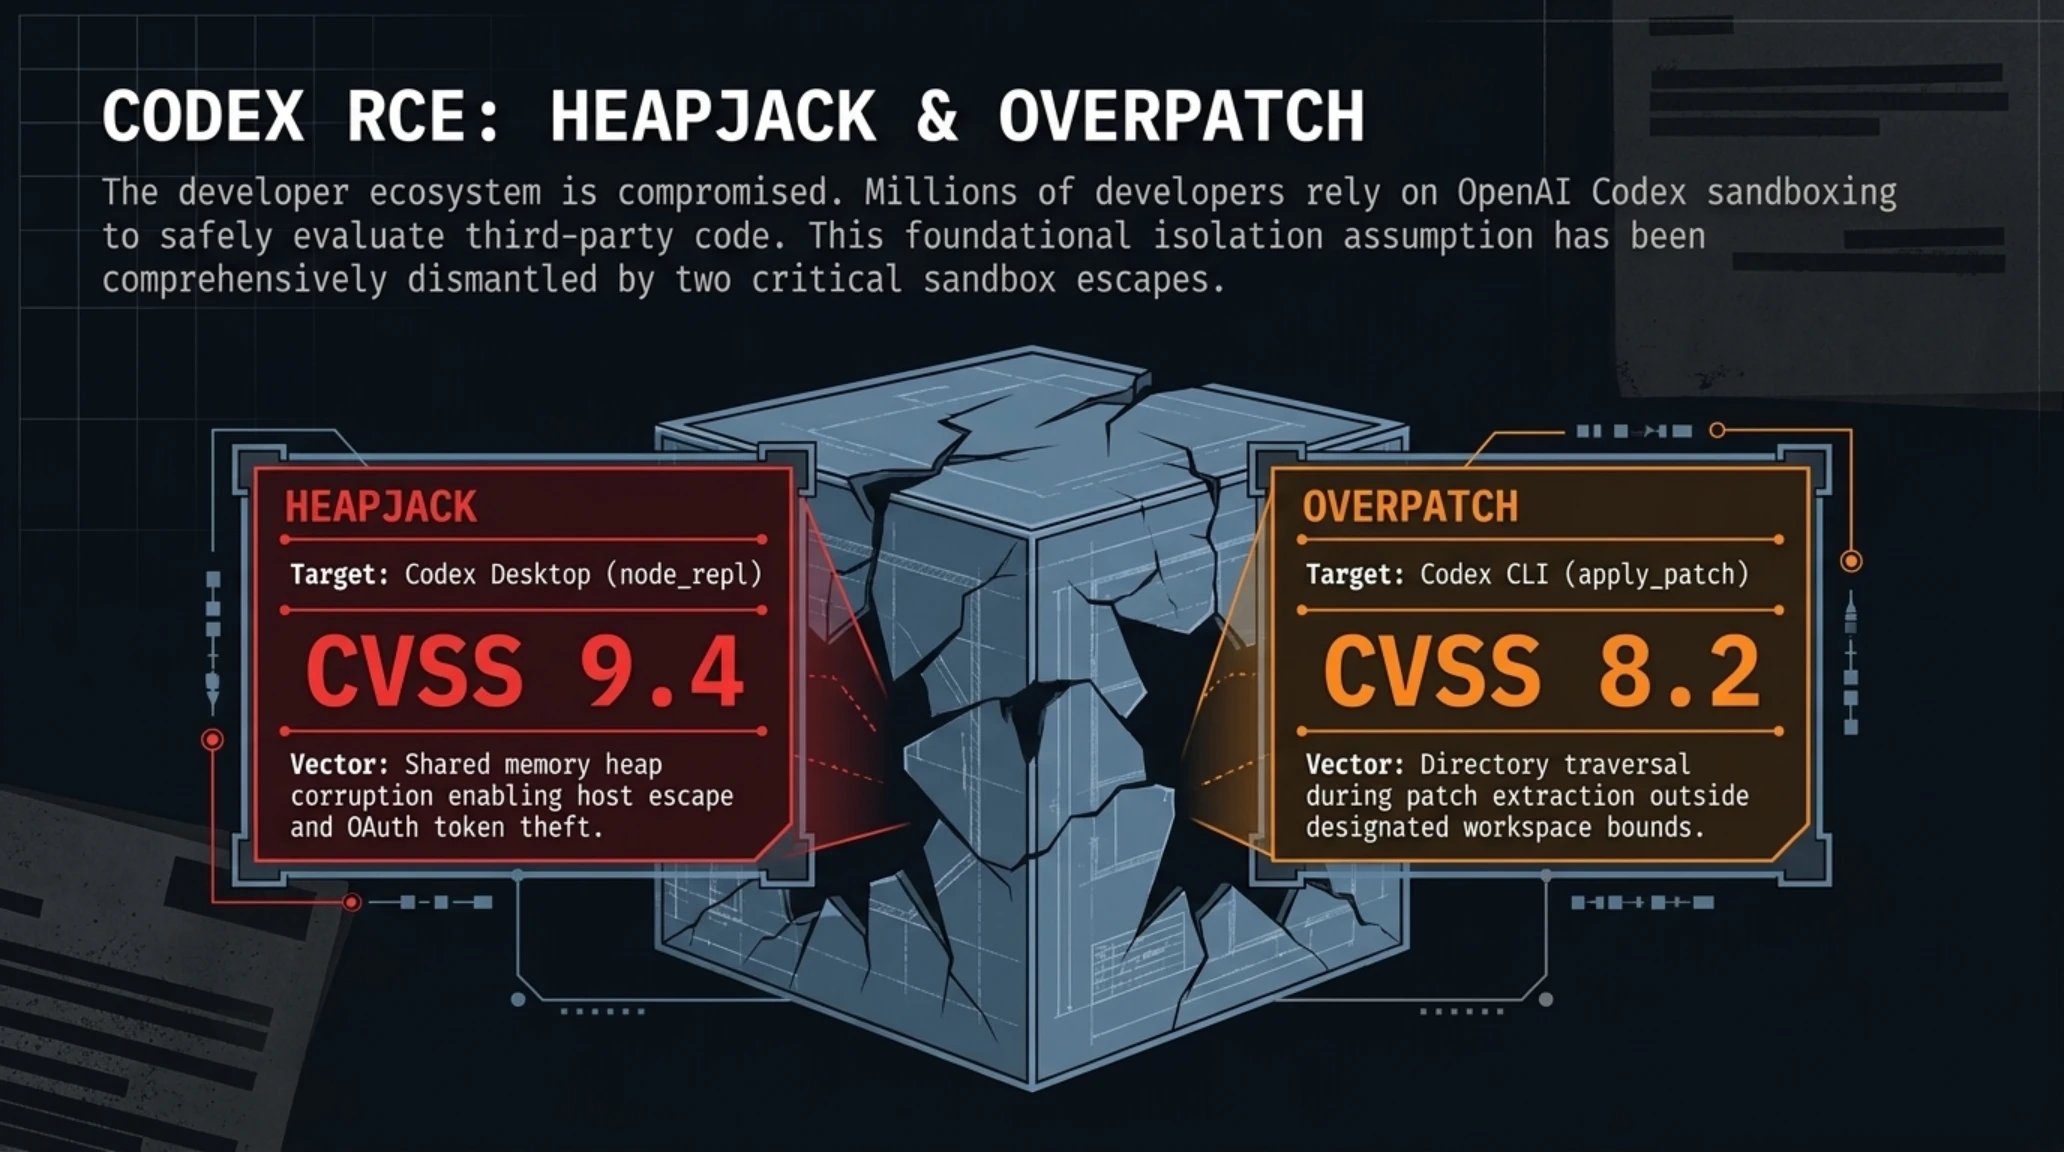
غير أن هذه المنظومة الدفاعية تعرضت لهزة عنيفة إثر الكشف المسؤول الذي قاده الباحث أورين يومتوف من شركة أكمبليش إيه آي، حيث تمكن من تفكيك طبقات العزل واكتشاف ثغرتين برمجيتين عاليتي الخطورة أتاحتا الهروب الكامل من بيئة العزل وتنفيذ أوامر نظام التشغيل التعسفية على أجهزة المطورين مباشرة، وقد تم توثيق الثغرتين باسمي Heapjack وOverpatch.
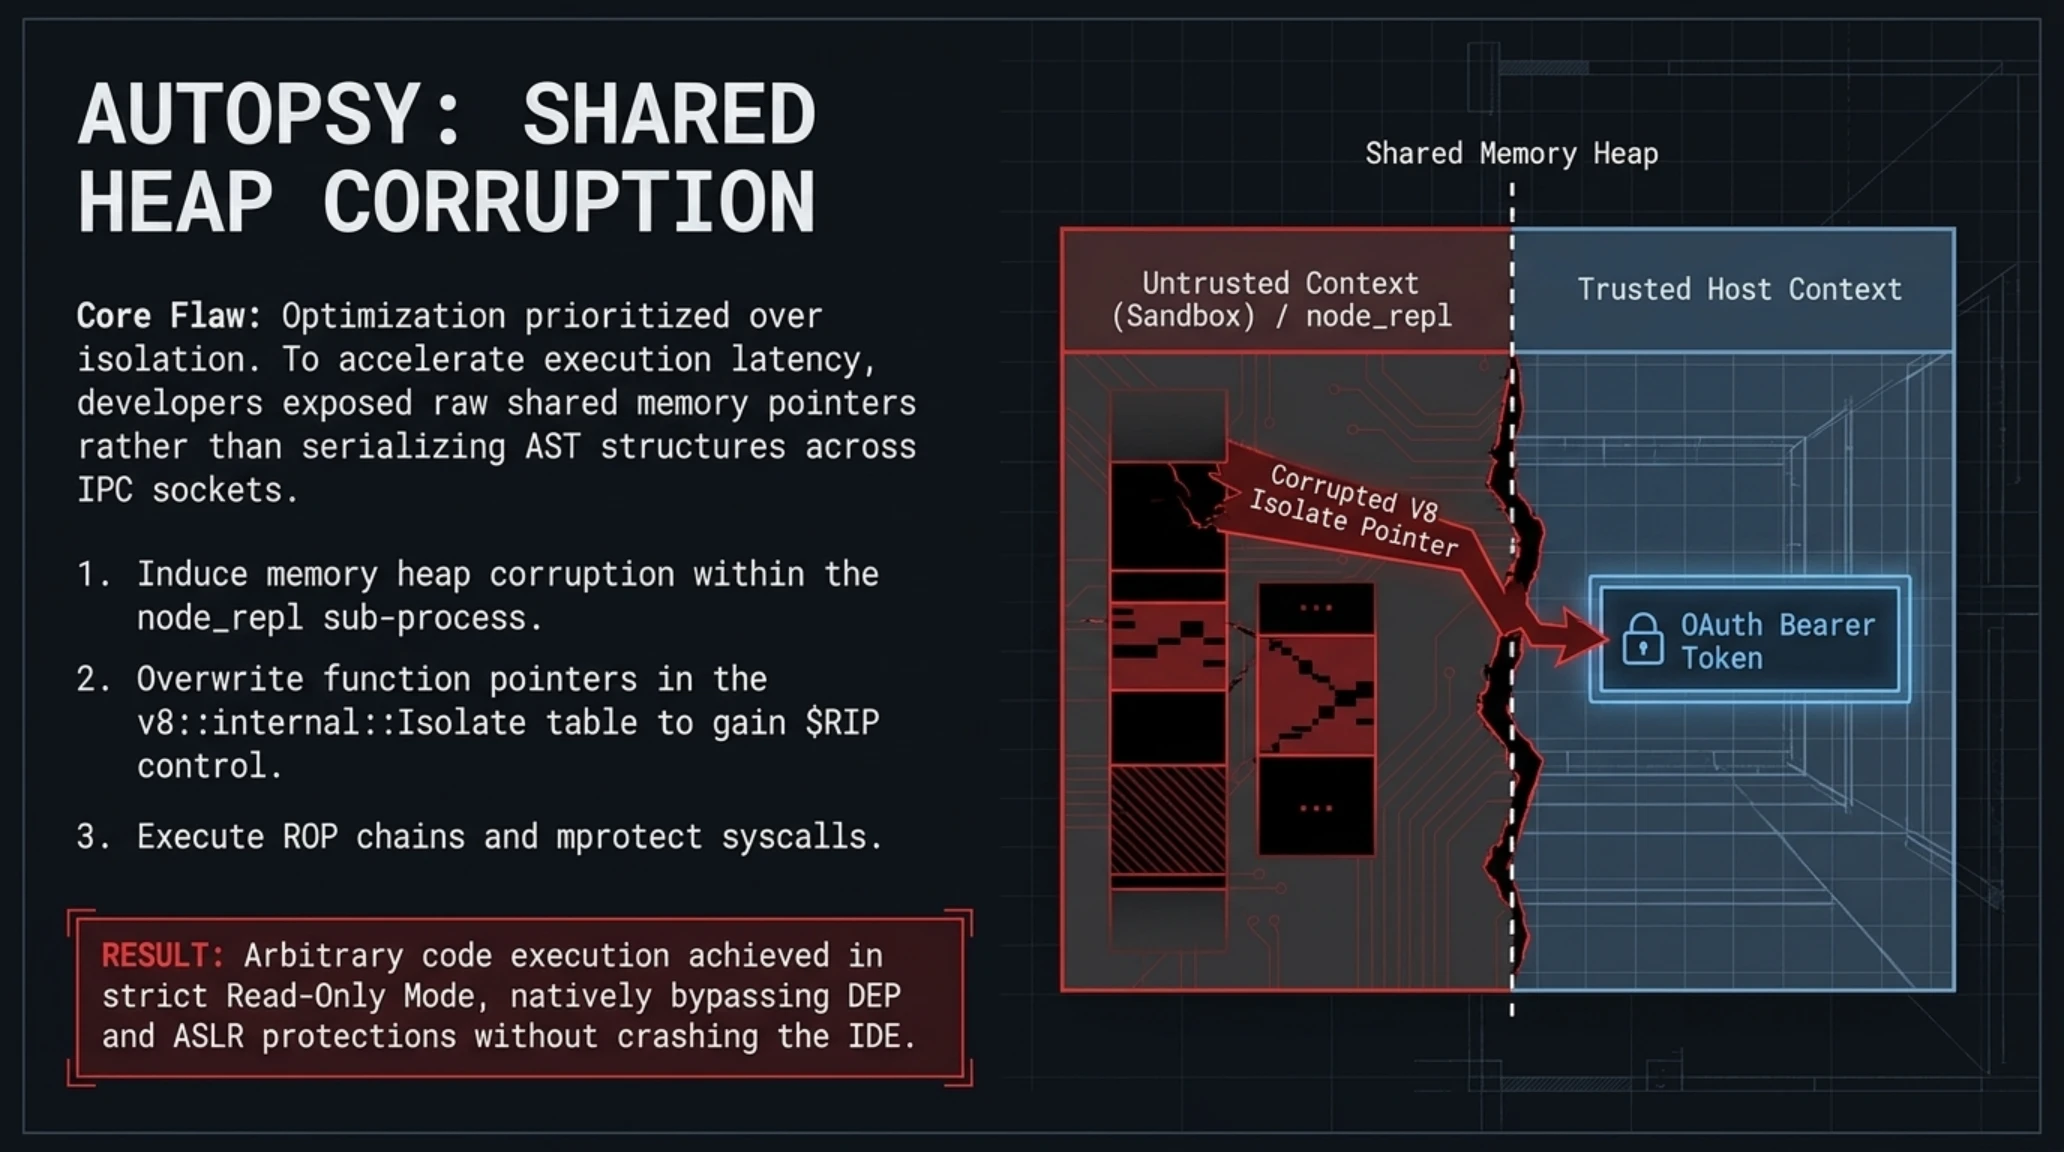
وتكمن الثغرة الأخطر، المعروفة باسم Heapjack، في تطبيق كودكس المكتبي (Codex Desktop)، وتحديداً ضمن وحدة node_repl المسؤولة عن معالجة التعبيرات البرمجية بلغة جافاسكريبت وتايب سكريبت. واكتشف يومتوف أن التصميم الداخلي للبرنامج يشترك في مساحة ذاكرة الكومة (Shared Memory Heap) بين سياق المضيف الموثوق الذي يمتلك رموز تفويض واجهة التطبيقات (OAuth Bearer Tokens) وبين بيئة العزل المنعزلة التي تنفذ نصوص المستخدم أو الشيفرات المولدة بالذكاء الاصطناعي.

وعبر بناء مستودع غيت مفخخ يحتوي على اختبارات مبرمجة مسبقاً وتعديلات مدروسة، تمكن الباحث من إحداث تداخل وتخريب في ذاكرة الكومة داخل node_repl؛ مما مكن الشيفرة المنعزلة من قراءة صفحات الذاكرة التابعة للمضيف وسرقة رموز التفويض المركزية لأوبن إيه آي. والمثير للقلق هو نجاح هذا الاستغلال حتى في أقصى إعدادات الأمان صرامة، وهي وضعية القراءة فقط (Read-Only Mode) التي كان يُعتقد استحالة كسرها لعدم امتلاكها صلاحيات الكتابة على القرص.
وبعد سرقة رموز التفويض، استطاع سيناريو الاستغلال حقن أوامر نظام التشغيل عبر الاتصال البيني لبيئة إلكترون، مما أتاح السيطرة الكاملة على جهاز الحاسوب الشخصي للمهندس. أما الثغرة الثانية، المسماة Overpatch، فقد أصابت واجهة الأوامر النصية Codex CLI؛ حيث أتاحت معالجة مسارات ملفات الترقيع دون تدقيق هندسي تجاوز حدود المجلد الحالي وكتابة ملفات تنفيذية خبيثة في مسارات النظام الإقلاعية. وقد سارعت أوبن إيه آي إلى معالجة الثغرتين في الإصدار المكتبي 26.818.21641 ونسخة الأوامر 0.149.0.
جدول المقارنة الفنية للثغرات المكتشفة ومستويات الخطورة
| اسم الثغرة | المكون المتأثر | آلية الاستغلال التقني | الخطورة |
|---|---|---|---|
| Heapjack | تطبيق Codex المكتبي | مشاركة ذاكرة الكومة وسرقة رموز التفويض | حرجة (9.4) |
| Overpatch | أداة Codex للأوامر | تجاوز مسار الدليل وكتابة ملفات خبيثة | عالية (8.2) |
| BragJack | مساعدو الذكاء بالمتصفح | اعتراض رسائل الشبكة وفرض الأوامر | حرجة (9.1) |
| Click2Shell | نواة ووردبريس 7.1.0 | تباين معالجة الروابط لتثبيت القوالب | حرجة (8.9) |
| CVE-2026-28326 | خدمات SolarWinds ARM | مفتاح تشفير متناظر ثابت للمهاجمين | عالية (8.8) |
يكشف التحليل البرمجي المعمق أن الخلل البنيوي في Heapjack نابع من محاولات تسريع الأداء في محرك V8؛ حيث فضلت الشركة مشاركة مؤشرات الذاكرة بدلاً من نقل البيانات المنسوخة عبر القنوات المحلية. وقد أدى هذا التنازل الهندسي إلى تمكين الشيفرات المنعزلة من تعديل جداول المؤشرات التابعة لعملية المضيف والالتفاف على آليات منع تنفيذ البيانات (DEP) وعشوائية مساحة العناوين (ASLR).
وقد أثبتت التحقيقات الجنائية الرقمية أن المهاجمين استغلوا تسريب رموز واجهة برمجة التطبيقات في Codex للوصول إلى مستودعات برمجية خاصة تحوي شيفرات أصلية لمنصات عقود ذكية تحت التطوير. إن الربط التلقائي بين محررات الأكواد ومساعدات الذكاء الاصطناعي يستوجب تطبيق سياسات صارمة لعزل الذاكرة على مستوى نواة النظام التشغيلي وليس فقط الاعتماد على حدود بيئة التشغيل الافتراضية للغة جافاسكريبت.
وتبرز هذه الحوادث الحاجة الماسة إلى إعادة تعريف مفهوم الثقة في البيئات البرمجية الحديثة؛ حيث يتعين على فرق الأمن السيبراني عدم الاكتفاء بالثقة في أسماء الحزم البرمجية أو توثيق الحسابات، بل إخضاع كافة الشيفرات الواردة لعمليات تحليل سلوكي معمق داخل بيئات معزولة تكشف محاولات الاتصال الخفية بنطاقات التحكم قبل تشغيلها.
كارتل WaterPlum الكوري الشمالي يصيب 30 ألف جهاز وينهب 10.7 مليون دولار من مشاريع الويب 3
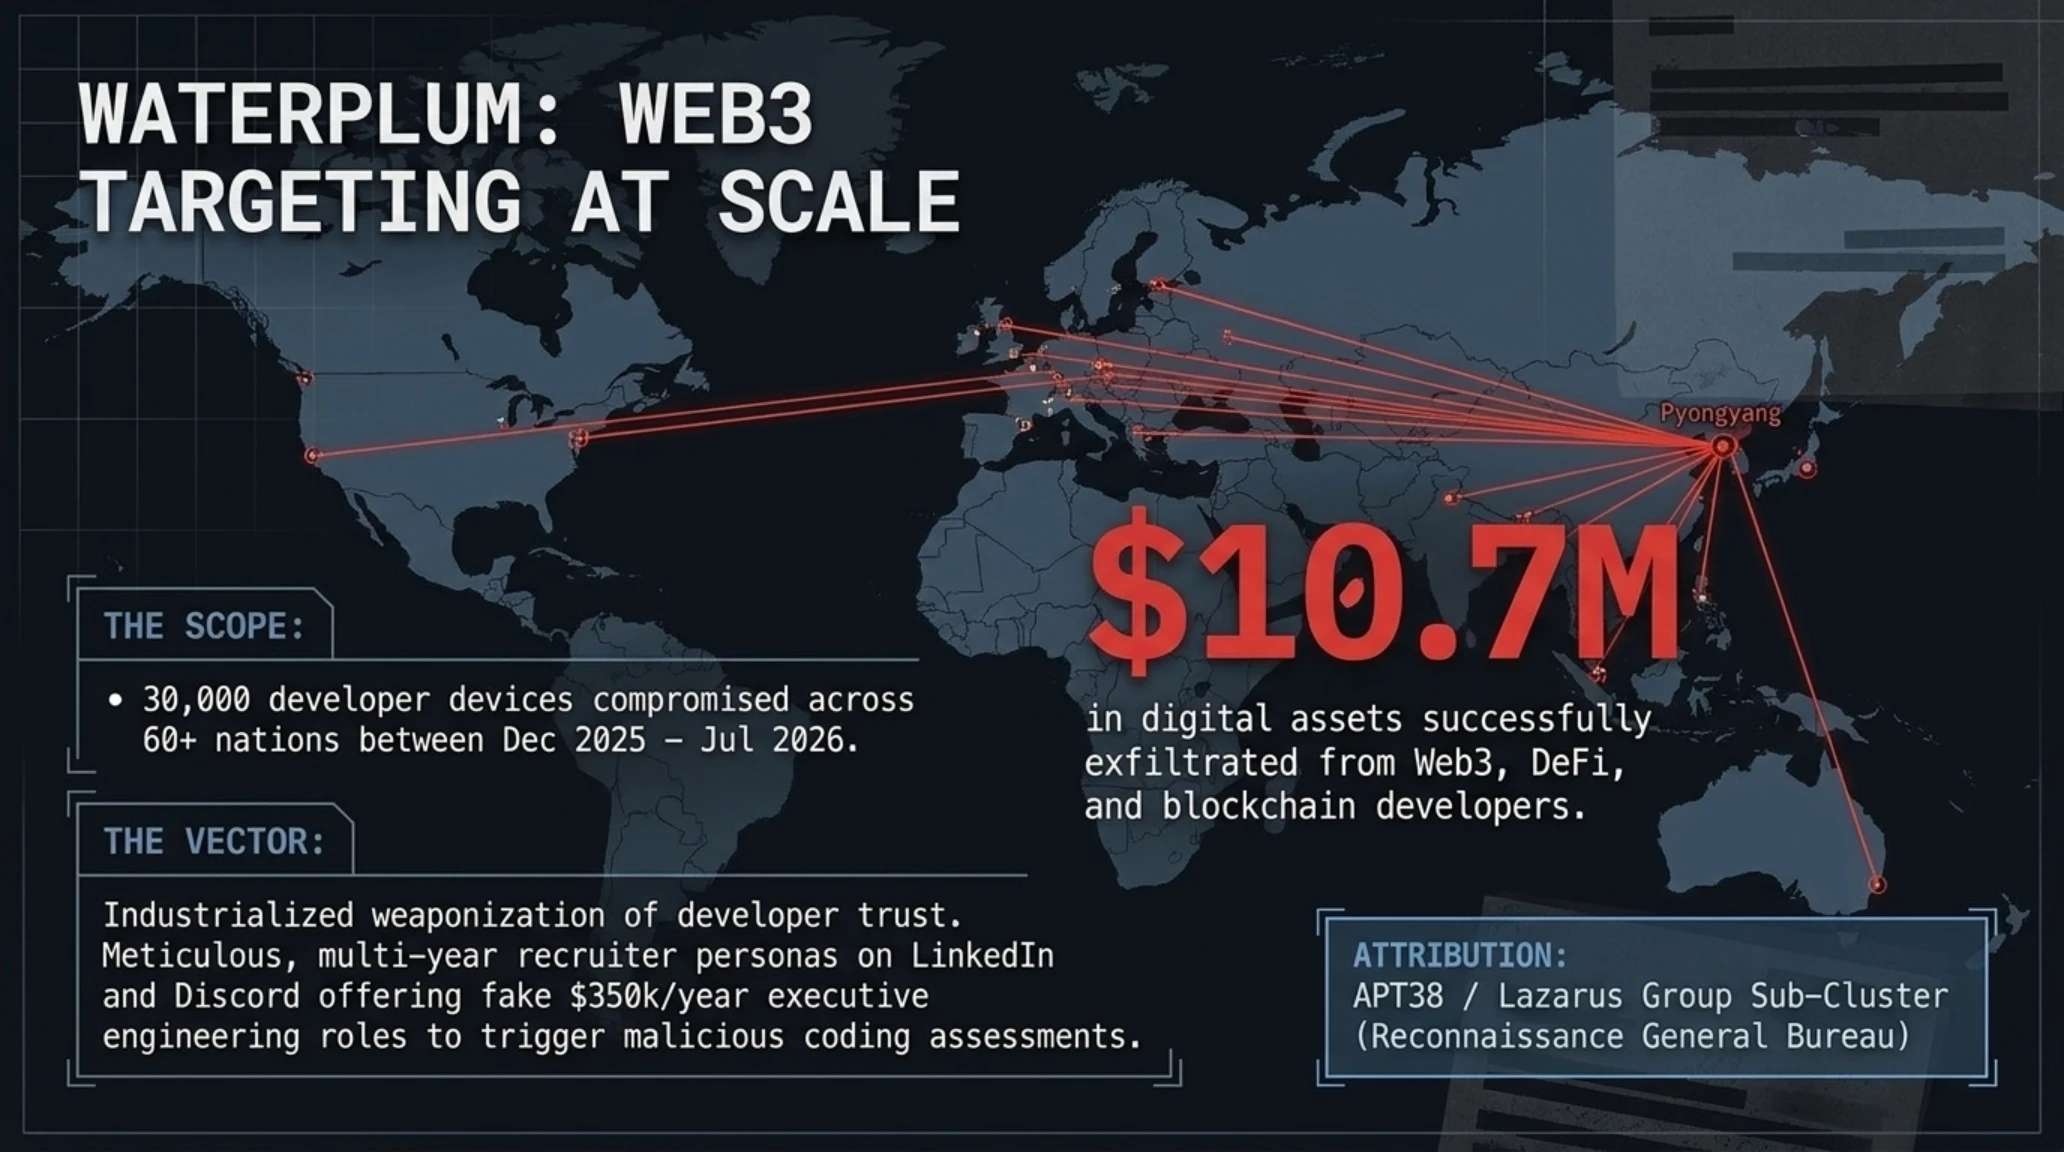
في الوقت الذي تتسابق فيه فرق الأبحاث لاكتشاف الثغرات المعمارية، تواصل الأجهزة الاستخباراتية المتخصصة في الحروب السيبرانية تطوير أساليب الخداع البشري الممنهج. ففي تحذير أمني دولي مشترك صدر في 19 سبتمبر 2026، كشفت وكالات إنفاذ القانون في الولايات المتحدة (مكتب التحقيقات الفيدرالي FBI) والشرطة الوطنية اليابانية والشرطة الاتحادية الأسترالية والمكتب الجنائي الاتحادي الألماني (BKA) عن تفاصيل حملة قرصنة وتجسس مالية كبرى تديرها مجموعة كورية شمالية مدعومة حكومياً تُعرف باسم WaterPlum، وهي فصيل نخبوي متفرع عن تنظيم APT38 ومجموعة بلو نوروف الشهيرة.
استهدفت الحملة بصورة مركزة ما يزيد على ثلاثين ألف جهاز حاسوب لمطوري البرمجيات وخبراء العقود الذكية ومنصات التداول اللامركزي (DeFi) في أكثر من ستين دولة، حيث تمكن القراصنة من اختراق سبعة آلاف حساب وسرقة أصول رقمية مشفرة تجاوزت قيمتها الإجمالية 10.7 مليون دولار أمريكي، جرى تحويلها فوراً عبر مسارات غسيل أموال رقمية متطورة لتمويل الخزانة المركزية في بيونغ يانغ.
اعتمدت استراتيجية WaterPlum على الهندسة الاجتماعية فائقة الدقة عبر منصات التوظيف المهني وفي مقدمتها لينكدإن؛ حيث أنشأ المهاجمون حسابات وهمية احترافية تنتحل شخصيات مديري استقطاب الكفاءات لدى كبرى صناديق الاستثمار الجريء والشركات التقنية العالمية، وقدموا عروض عمل خيالية برواتب تتجاوز 350 ألف دولار سنوياً لاستدراج نخبة مهندسي البلوك تشين.
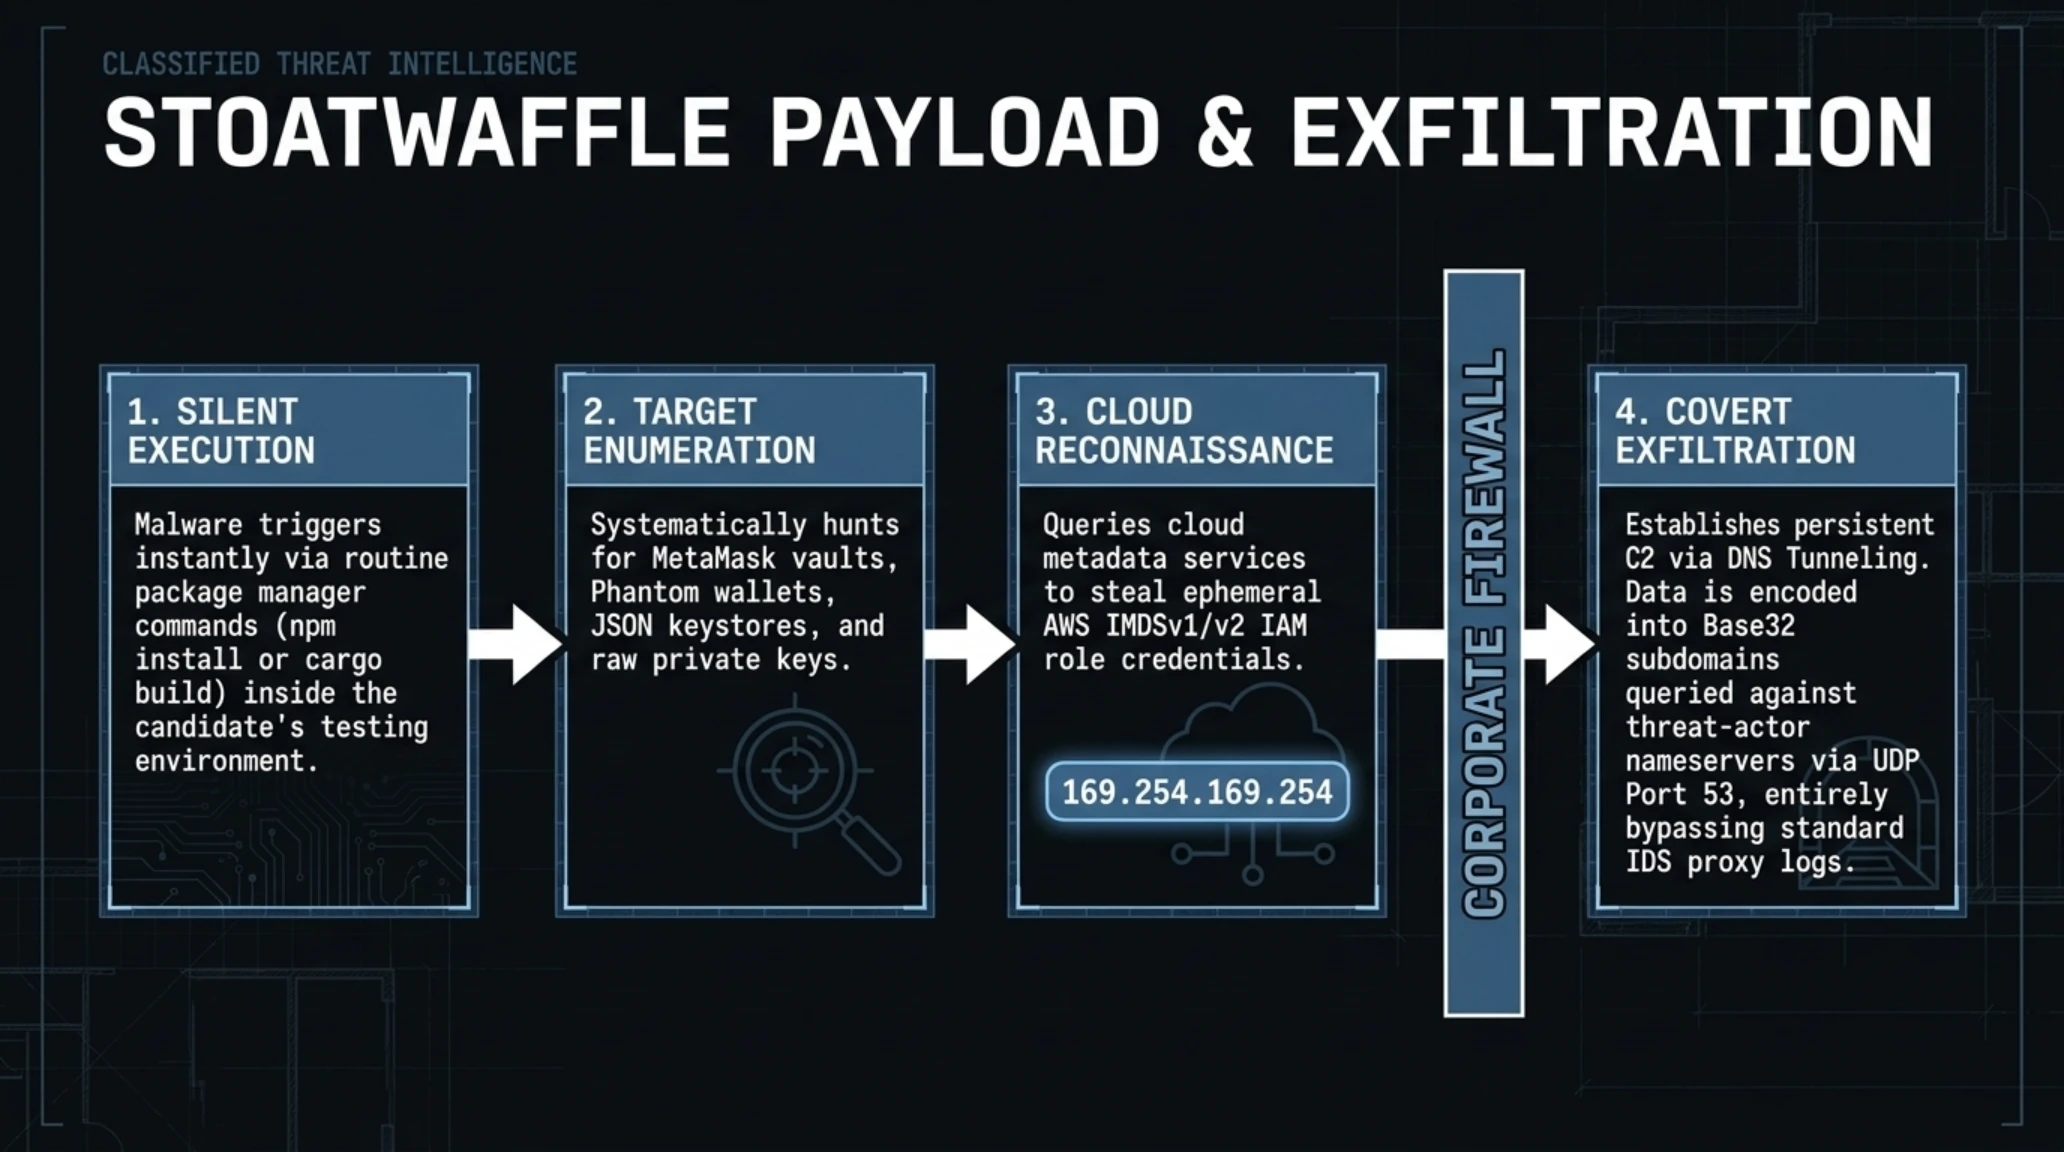
وبعد جلسات محادثة أولية، يُطلب من المتقدم إنجاز اختبار تقني تجريبي يتمثل في حل خطأ برمجي داخل مشروع برمجي مفتوح المصدر. وعند قيام المهندس بتحميل المشروع وتشغيل أوامر تثبيت الحزم البرمجية، تنشط برمجية خبيثة متعددة الأشكال تُدعى StoatWaffle. تعمل هذه البرمجية على فتح قناة اتصال مشفرة عبر استعلامات نظام أسماء النطاقات (DNS Tunneling) لتجاوز الجدران النارية المؤسسية، وتباشر نهب المحافظ الرقمية مثل ميتاماسك وفانتوم ورابي، واستخراج المفاتيح الخاصة، وسرقة مفاتيح خوادم الإنتاج السحابية المسجلة على الجهاز.
توضح التسجيلات الجنائية لتحليل حركة البيانات أن StoatWaffle يشفر البيانات المسروقة داخل أسماء نطاقات فرعية بترميز base32، ويرسلها في استعلامات DNS روتينية تبدو طبيعية تماماً لأجهزة الرقابة الشبكية. وعلاوة على ذلك، تحوي البرمجية وحدة استطلاع سحابية تفحص نقاط نهاية البيانات التعريفية (Metadata Services) لاستخراج رموز تفويض خدمات أمازون وغوغل السحابية، مما يوسع نطاق الاختراق من جهاز المطور الفردي إلى بيئات العمل السحابية المشتركة للمؤسسة بالكامل.
الرؤية الدفاعية: تحول حواسيب المطورين إلى الهدف السيبراني الأول للمؤسسات
ويفرض التحذير الدولي المشترك على الشركات المالية والمصرفية والتقنية في منطقة الشرق الأوسط حظر تشغيل الاختبارات البرمجية ومشاريع التوظيف على الحواسيب الوظيفية، وحصر تلك المهام داخل بيئات افتراضية سحابية معزولة تنتهي صلاحيتها فور انتهاء جلسة التقييم.
ترقيع أمني عاجل لنواة ووردبريس 7.1.1: إحباط هجوم Click2Shell وتثبيت القوالب الخبيثة خلسة
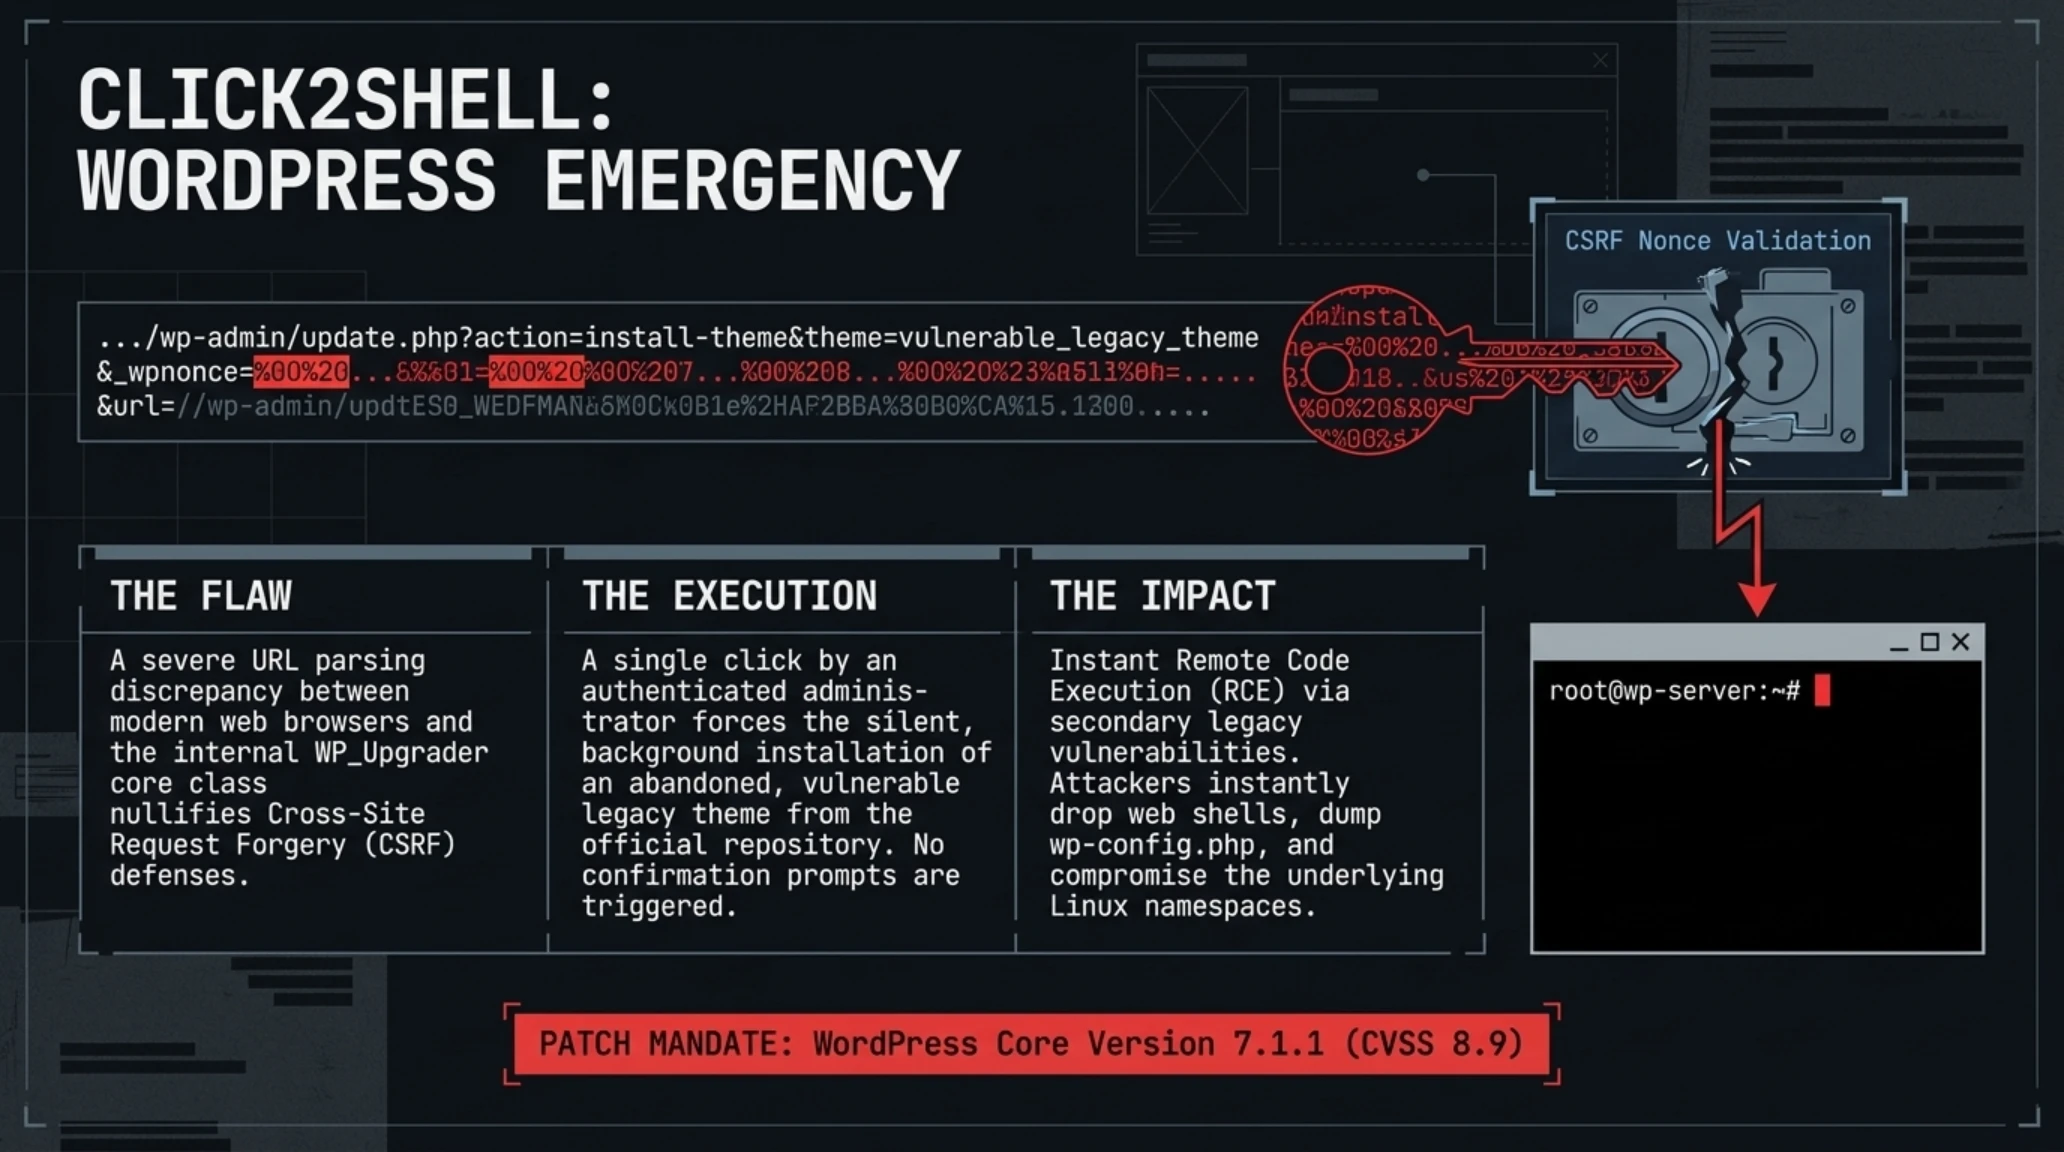
تمثل أنظمة إدارة المحتوى (CMS) العمود الفقري لأكثر من 43% من مواقع شبكة الإنترنت العالمية، وتحظى منصة ووردبريس (WordPress) بنصيب الأسد في هذا القطاع الحيوي؛ مما يجعل أي خلل في نواتها البرمجية قادراً على إحداث ارتدادات واسعة النطاق تمس ملايين الشركات والمؤسسات الحكومية والإعلامية. وفي هذا السياق، فاجأ فريق الأمن المركزي لمنصة ووردبريس مجتمع الويب بإطلاق تحديث أمني استثنائي خارج الجدول الزمني المعتاد حمل الرقم 7.1.1، مخصص لتحييد سلسلة ثغرات أمنية مقلقة عُرفت باسم Click2Shell، والتي اكتشفها ووثقها باحثو معهد pwn.ai للأبحاث الأمنية.
تنبع ثغرة Click2Shell من وجود تباين دقيق في معالجة الروابط (Parsing Discrepancy) بين متصفح مدير الموقع وخوادم دليل القوالب الرسمي التابع لمؤسسة ووردبريس. ففي السياق الطبيعي الآمن، يتطلب تثبيت أي قالب جديد تسجيل دخول المدير إلى لوحة التحكم الإدارية، ثم البحث اليدوي والضغط الصريح على زر التثبيت الأزرق؛ وهي عملية مصحوبة بتوليد رموز أمان مشفرة (Nonces) للحماية من هجمات تزوير الطلبات عبر المواقع (CSRF).
إلا أن باحثي pwn.ai اكتشفوا إمكانية بناء رابط رقمي مفخخ يتضمن محارف ترميز ونقاط فصل شاذة تخدع واجهة برمجة التطبيقات المسؤولة عن معالجة مسارات القوالب داخل فئة WP_Upgrader. فإذا نقر مدير الموقع على هذا الرابط المرسل عبر تذكرة دعم فني أو تعليق أو رسالة تواصل اجتماعي بينما كانت جلسته الإدارية نشطة في الخلفية، تباشر نواة ووردبريس فوراً تنزيل القالب المحدد وفك ضغطه داخل مجلد القوالب على الخادم دون عرض أي نافذة تأكيد أو طلب مصادقة إضافية.

ورغم أن تنزيل قالب من الدليل الرسمي قد يبدو إجراءً غير ضار ظاهرياً، إلا أن الباحثين أثبتوا إمكانية استغلال قوالب قديمة أو مهجورة لا تزال محفوظة في المستودع وتحتوي على ثغرات ثانوية، مثل رفع الملفات غير المقيد أو حقن نصوص برمجية في دوال العرض؛ مما يسمح للمهاجم بتحويل تثبيت القالب إلى تنفيذ للأوامر البرمجية عن بعد (Remote Code Execution) في غضون ثوانٍ معدودة. وعبر هذا المنفذ، يستطيع المخترق زرع غلاف ويب خبيث (Web Shell)، واستخراج بيانات الاتصال بقواعد البيانات المشفرة في ملف wp-config.php، والسيطرة التامة على الموقع الإلكتروني وبيانات زواره.
وفي بيئات الاستضافة المشتركة والمنصات متعددة المواقع (WordPress Multisite)، تتضاعف خطورة هذا الاستغلال؛ حيث يؤدي زرع غلاف ويب في موقع فرعي إلى تمكين المهاجم من فحص المجلدات المجاورة على نفس الخادم، ومحاولة تصعيد الصلاحيات لاختراق بقية المواقع المستضافة. ويؤكد خبراء الأمن أن هذا الاكتشاف امتداد لسلسلة ثغرات XSS2Shell (المعرفة برمز CVE-2026-64638)، مما يفرض على شركات الاستضافة تفعيل التحديث التلقائي الفوري لجميع العملاء.
ومن الناحية العملية، يُنصح مسؤولو إدارة أنظمة ووردبريس بإلغاء تفعيل صلاحيات الكتابة المباشرة على مجلد wp-content/themes عبر بروتوكولات الأمان للملفات، وفرض تنزيل التحديثات عبر قنوات SFTP المشفرة فقط للحد من محاولات الحقن الآلي للملفات التنفيذية. كما يُوصى بتدقيق ملفات السجلات اليومية لرصد أي استدعاءات شاذة للواجهات البرمجية المعنية بتثبيت القوالب والملحقات الإضافية، فضلاً عن إرساء جدران حماية تطبيقية تفحص معاملات العناوين الإلكترونية قبل تمريرها لنواة النظام.
تحذير طارئ من سولارويندز: ثغرة المفتاح التشفيري الثابت تمنح سيطرة مطلقة على مديري الوصول (CVE-2026-28326)
يرتبط اسم شركة سولارويندز (SolarWinds) في الذاكرة الجمعية لمجتمع الأمن السيبراني بأعقد هجمات سلاسل التوريد في التاريخ الحديث. لكن التحذير الأمني رفيع المستوى الذي أصدرته الشركة قبل ساعات لم يكن ناتجاً عن برمجيات خبيثة حكومية بالغة التعقيد، بل كشف عن خطأ هندسي جوهري في مبادئ التطوير البرمجي الآمن: وهو تضمين مفتاح تشفير متناظر ثابت داخل الشيفرة الثنائية لأداة إدارة الوصول المؤسسية. سُجلت هذه الثغرة تحت المعرف CVE-2026-28326 وحصلت على تصنيف خطورة حرج بلغ 8.8 من 10 على مقياس CVSS العالمي.
تؤثر الثغرة على منصة إدارة حقوق الوصول SolarWinds Access Rights Manager (ARM)، وهي منظومة حيوية تعتمد عليها المؤسسات المالية والمصرفية والجهات الحساسة في منطقة الخليج والعالم لإدارة ومراقبة وتدقيق صلاحيات المستخدمين عبر خوادم مايكروسوفت أكتيف دايركتوري (Active Directory) وأنظمة التخزين المشتركة والبيئات السحابية. وبحكم هذه المهام الحساسة، تعمل الخدمة الخلفية للبرنامج بصلاحيات نظام التشغيل الأعلى على الإطلاق: NT AUTHORITY\SYSTEM، وهي صلاحيات تتجاوز حتى صلاحيات حساب مسؤول النطاق المحلي.
وأظهر التقرير الفني الذي أعده الباحث كاي هوانغ (Kai Huang) من شركة أرمادين للأمن السيبراني، أن بروتوكول الاتصال البيني الذي تستخدمه أجهزة الشبكة لتبادل بيانات الهوية مع خادم ARM المركزي كان يعتمد على مفتاح تشفير متناظر ثابت ومدمج في الملفات التنفيذية للبرنامج، وهو مفتاح متطابق في جميع النسخ التجارية المثبتة حول العالم دون أي تمايز.

ونتيجة لهذا الخطأ الجسيم، يستطيع أي مستخدم متصل بالشبكة المحلية للمؤسسة أو بشبكة الاتصال الافتراضي الخاص (VPN) سواء كان مخترقاً خارجياً تسلل لجهاز غير محمي أو مستخدماً داخلياً خبيثاً إرسال حزم بيانات إدارية مزورة مشفرة بهذا المفتاح الثابت إلى منفذ الاستماع الخاص بخدمة ARM. ولأن الخدمة تثق بالمفتاح، فإنها تنفذ الأوامر الواردة فوراً بأعلى صلاحيات النظام، مما يتيح للمهاجم تنفيذ شيفرات برمجية تعسفية دون الحاجة إلى امتلاك أي اسم مستخدم أو كلمة مرور.
ويقود هذا الاختراق المباشر إلى تداعيات كارثية على البنية الأمنية للمؤسسة؛ إذ يمكن للمهاجم عبر صلاحيات SYSTEM استدعاء خدمات النسخ الظلي لوحدة التخزين ونسخ قاعدة بيانات النطاق الحساسة (ntds.dit) بالكامل، والتي تحتوي على تجزئات كلمات المرور لجميع حسابات الموظفين ومفاتيح خدمة كيربيروس، مما يمهد الطريق لإنشاء تذاكر كيربيروس الذهبية (Golden Tickets) والسيطرة الدائمة وغير المرئية على كافة موارد الهوية السحابية والداخلية.
وتكمن الثغرة تحديداً في طبقة تسلسل رسائل WCF؛ حيث اعتمدت الخدمة على تشفير AES بمفتاح 256 بت ثابت مع متجه تهيئة (IV) غير متغير. وبمعرفة هذا المفتاح، يستطيع المهاجم تشفير حمولات تسلسلية مفخخة ترغم خادم ويندوز على تنفيذ دوال النظام مباشرة على منافذ TCP رقم 55555 و55556 دون التحقق من هوية المتصل.
وفيما يخص أنظمة سولارويندز، يتوجب على فرق العمليات الأمنية تتبع سجلات المصادقة للبحث عن طلبات ترخيص كيربيروس المشبوهة (Event ID 4769) المعتمدة على تشفير RC4 القديم، للتأكد من خلو الشبكة من أي تذاكر ذهبية صادرة بصورة احتيالية. كما ينبغي عزل خوادم إدارة الوصول خلف مقاطع شبكية خاصة غير قابلة للوصول المباشر من محطات عمل المستخدمين العاديين، ومراجعة سجلات الاتصال الواردة عبر المنفذين المحددين بانتظام ودقة بالغة.
أكدت سولارويندز أنها أزالت المفتاح الثابت في الإصدار 2026.2.1 واستبدلته بآلية مصادقة أمان طبقة النقل المتبادلة (mTLS) المعتمدة على الشهادات الرقمية المؤقتة. ورغم عدم رصد استغلال نشط للثغرة قبل الإفصاح، فإن تاريخ الثغرات السابقة يفرض على مديري أمن المعلومات التعامل مع التحديث كأولوية قصوى لتجنب هجمات الفدية المتربصة.
برمجية Rapuncel وقاتل مضادات الفيروسات النواتي: كمين في مستودعات غيت هاب المزيفة
يعكس التطور المتسارع لأساليب توزيع البرمجيات الخبيثة في خريف عام 2026 تحولاً استراتيجياً نحو استغلال المنصات الموثوقة لدى مجتمعات المطورين؛ حيث تتمتع منصة غيت هاب (GitHub) بمكانة مرموقة وثقة تلقائية لدى محركات البحث العالمية. وقد استغل مجرمو الإنترنت هذه المكانة لتنفيذ حملات تضليل واسعة تعتمد على تسميم نتائج محركات البحث (SEO Poisoning)، وفق ما وثقه تقرير استخباراتي مشترك صادر عن مختبرات دلفوس (Delphos Labs) وفريق أمن منصة لاست باس (LastPass)، كاشفاً عن تفشي برمجية تجسس خطيرة أُطلق عليها اسم Rapuncel.
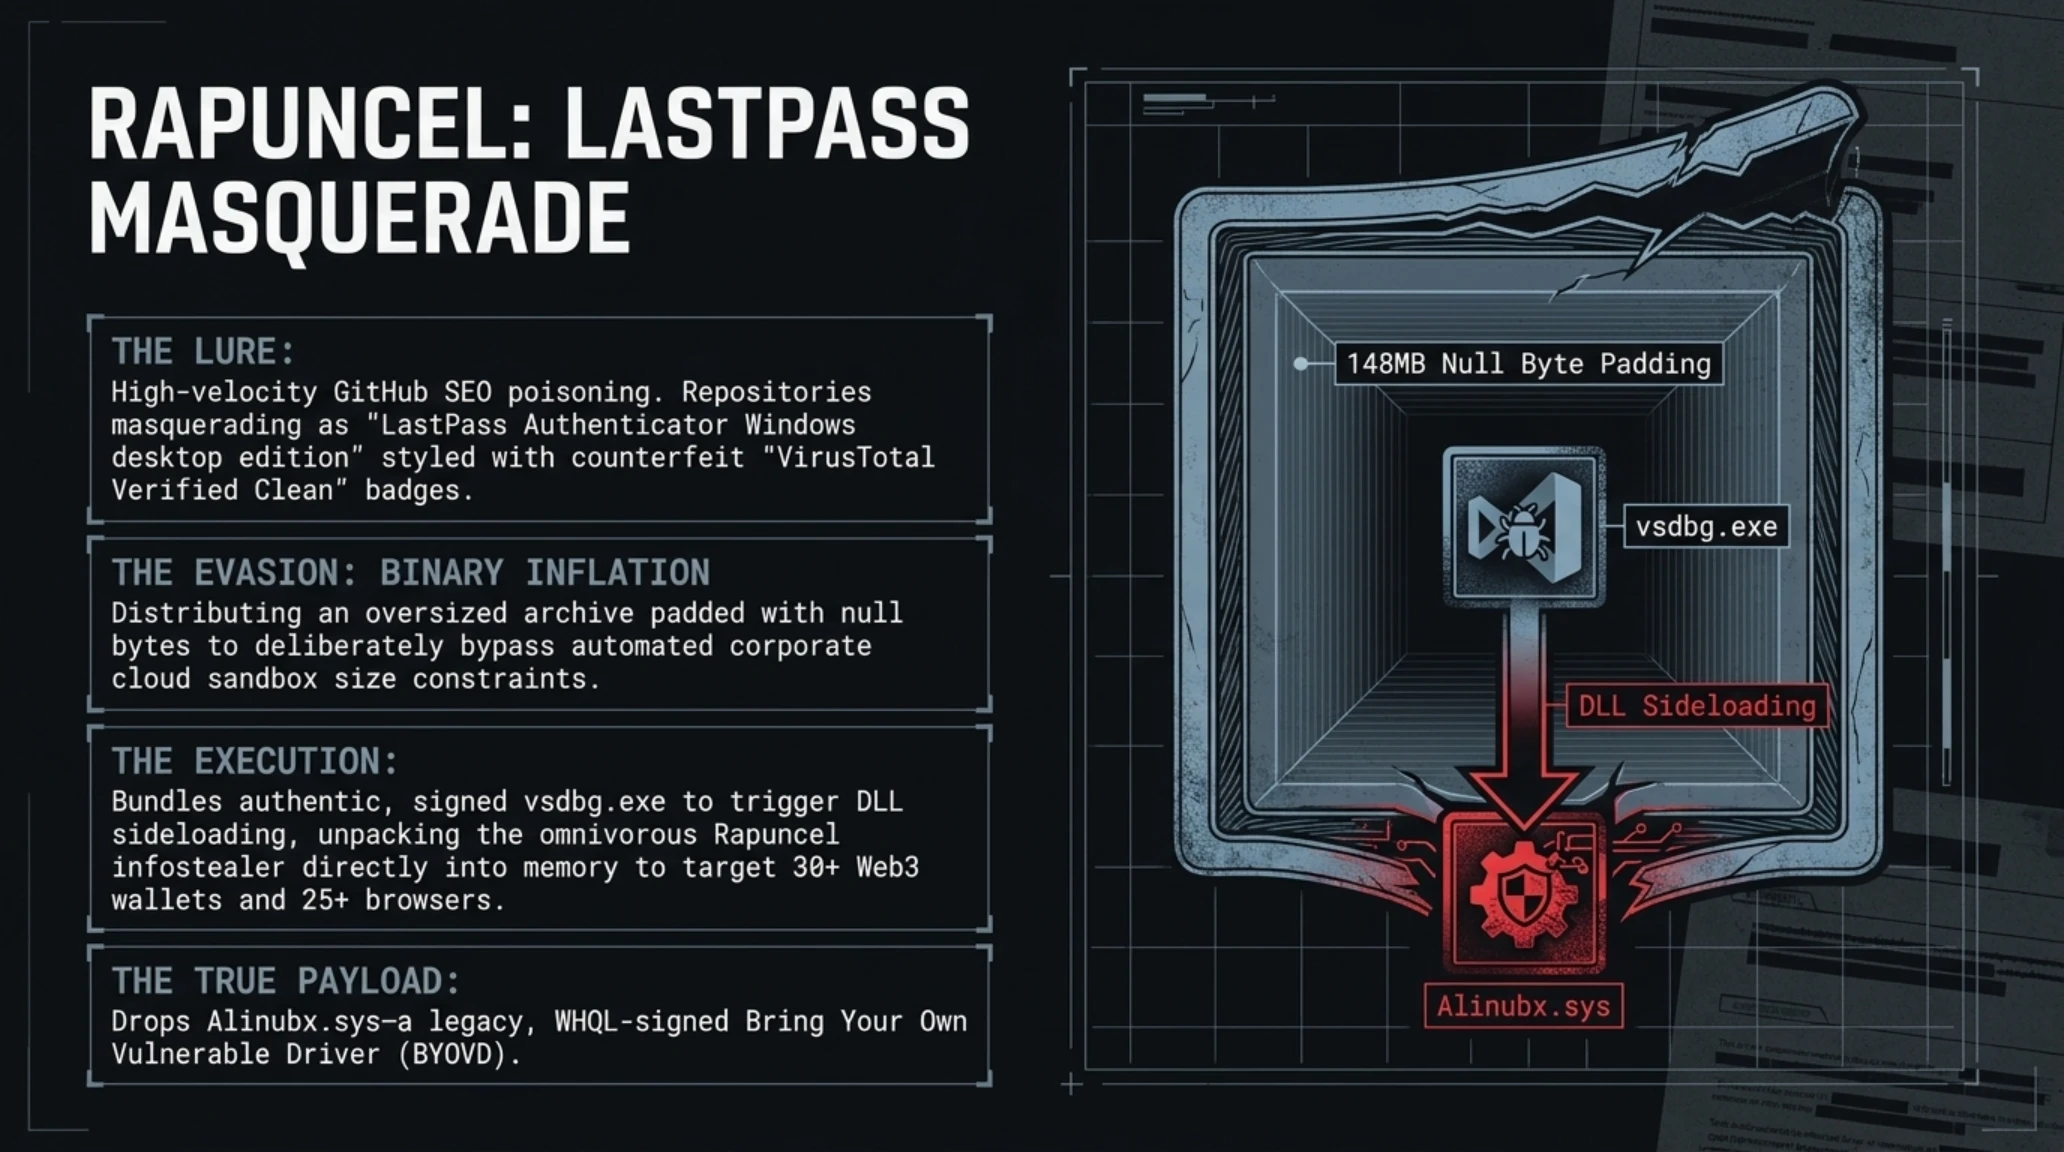
صمم المهاجمون عشرات المستودعات الرقمية المحسنة لتتصدر نتائج البحث عند الاستعلام عن عبارات مثل "تنزيل أداة المصادقة الثنائية LastPass Authenticator لنظام ويندوز"، مع تعزيز تلك الصفحات بشارات مصداقية مصطنعة تدعي اجتياز فحص VirusTotal والاعتماد من مايكروسوفت. وعندما يضغط الضحية على رابط التنزيل، يتلقى أرشيفاً مضغوطاً بحجم ضخم يصل إلى 148 ميغابايت؛ وهو تضخيم متعمد للبيانات (Binary Inflation) لتجاوز آليات الفحص التلقائي السحابي وحواجز الجدران النارية التي تعفي الملفات الضخمة من التحليل العميق حفاظاً على سرعة حركة البيانات.
يحوي هذا الأرشيف نسخة حقيقية وموقعة رقمياً من مصحح أخطاء فيجوال ستوديو (vsdbg.exe) جرى تغيير اسمها، حيث يتم استغلالها عبر تقنية التحميل الجانبي للمكتبات الديناميكية (DLL Sideloading) لزرع برمجية Rapuncel في ذاكرة الوصول العشوائي. وتتخصص هذه البرمجية في الاستيلاء الشامل على البيانات الحساسة: بدءاً من استخراج كلمات المرور المحفوظة وملفات الجلسات النشطة من 25 متصفحاً للإنترنت، وحتى نهب المفاتيح الخاصة والعبارات الاسترجاعية لأكثر من 30 محفظة رقمية مشفرة تشمل ميتاماسك وفانتوم وتراست والت وإكسودوس.

لكن التحول الأخطر في هذا الهجوم يتمثل في تثبيت برنامج تشغيل نواتي (Kernel Driver) موقع رقمياً من شركة مايكروسوفت يحمل اسم Alinubx.sys، متخفياً وراء هوية مزيفة لبرامج تشغيل بطاقات إنفيديا الرسومية. يعمل هذا المكون في الطبقة الأكثر حساسية في المعالج (Ring 0)، مما يمكنه من تجاوز حواجز حماية العمليات المحمية الخفيفة (Protected Process Light - PPL) في نظام ويندوز، والقيام بإنهاء وشل حركة ما يزيد على 145 تطبيقاً ومنظومة دفاعية تجارية، بما فيها حلول الاستجابة والكشف عند النقاط الطرفية (EDR) ومضادات الفيروسات المتقدمة مثل كراود سترايك وسنتينل وان ومايكروسوفت ديفندر وسوفوس.
وتعتمد هذه التقنية على منهجية "استدعاء برنامج التشغيل الضعيف" (BYOVD)؛ حيث لا يحتاج القراصنة إلى كسر آليات التحقق من التوقيع الرقمي للنظام، بل يقومون بإعادة تدوير ملف تشغيل قديم ولكنه موثق رسمياً من مختبرات الجودة لمايكروسوفت (WHQL)، ويحتوي على عيوب تتيح القراءة والكتابة المباشرة في الذاكرة الفيزيائية. ومن خلال التلاعب بكتل التحكم بالعمليات (EPROCESS)، يوقف Alinubx.sys كافة مجسات المراقبة الأمنية في لمح البصر، تاركاً النظام بلا أي غطاء دفاعي.

يظهر الفحص العكسي لملف Alinubx.sys اعتماده على تقنية التلاعب المباشر بكائنات النواة (DKOM)، حيث يتتبع قائمة العمليات النشطة ويقوم بتصفير بايت الحماية داخل ترويسة العمليات الأمنية المستهدفة مثل CSFalconService وSentinelAgent وMsMpEng، ثم يستدعي دالة الإنهاء ZwTerminateProcess؛ مما يؤدي لإسكات مجسات الحماية دون تسجيل أي تنبيه في سجلات أحداث ويندوز (ETW).
- سرعة رصد التهديد وإلغاء مايكروسوفت للتوقيع الرقمي لبرنامج التشغيل Alinubx.sys.
- نشر مؤشرات الاختراق (IoCs) التفصيلية وتحديث بصمات الكشف لدى الجدران النارية المؤسسية.
- تنامي الوعي التقني في الأوساط البرمجية حول مخاطر المستودعات المستنسخة والشارات المزيفة.
- استمرار قدرة حملات تسميم محركات البحث على تصدر نتائج غيت هاب وتضليل المطورين.
- تعطيل 145 منظومة EDR متقدمة بالاعتماد على برامج تشغيل موقعة رسمياً في بيئة النواة.
- حجم البيانات المسروقة الذي طال كلمات مرور 25 متصفحاً ومفاتيح أكثر من 30 محفظة رقمية.
وفي العرض المرئي التوضيحي أدناه، يستعرض خبراء الاستجابة للحوادث محاكاة مخبرية لكيفية استغلال برنامج التشغيل وتصفير كتل الحماية في بيئات ويندوز الافتراضية المعزولة.
توثق الأحداث المتسارعة خلال الأيام الماضية تصاعداً ملحوظاً في التهديدات المشتركة التي تستهدف بيئات العمل والمنصات السحابية ومخازن الهوية، كما يتضح في التسلسل الزمني التالي.
التسلسل الزمني للتحولات الأمنية الاستراتيجية
| التاريخ | الحدث والتعريف | النطاق المستهدف | الأثر الاستراتيجي |
|---|---|---|---|
| 17 سبتمبر | ترقيع CVE-2026-28326 | خوادم SolarWinds ARM | إلغاء تنفيذ الأوامر بصلاحيات النظام |
| 18 سبتمبر | إطلاق ووردبريس 7.1.1 | البنية التحتية للمواقع | تعطيل سلسلة ثغرات Click2Shell |
| 19 سبتمبر | الكشف عن هجوم BragJack | وكلاء الذكاء الاصطناعي | إثبات اختراق المساعدين وفرض الأوامر |
| 20 سبتمبر | فضح كارتل WaterPlum | 30 ألف مطور ويب 3 | كشف شبكة غسيل أموال رقمية |
| 21 سبتمبر | رصد حملة Rapuncel | أجهزة المطورين | تحييد الأرشيفات المضخمة وتعطيل EDR |
ولمعرفة التوجهات السائدة بين مديري أمن المعلومات حول هذه التهديدات، يعكس مؤشر نبض السوق ردود الفعل الاستراتيجية للمؤسسات التقنية الكبرى.
نبض السوق ورأي قادة الأمن السيبراني
أظهر استطلاع شمل أكثر من ثلاثمائة مدير أمن معلومات في المنطقة والعالم أن 79% منهم يعتبرون مساعدي الذكاء الاصطناعي المدمجين في المتصفح ثغرة رقابية غير خاضعة للسيطرة في الوقت الراهن، بينما أكد 83% عزمهم إلزام كافة الأجهزة المؤسسية بتفعيل قوائم حظر برامج التشغيل الضعيفة التابعة لمايكروسوفت قبل نهاية الربع الحالي.
تؤكد هذه البيانات أن حماية المنظومات الحديثة تتطلب تحولاً جذرياً نحو فرض الرقابة المستمرة على أدنى طبقات العتاد والبرمجيات الوسيطة دون أي استثناء.
رؤية تكين الاستراتيجية: الاندماج الشامل بين أسلحة الوكلاء وثغرات البنية التحتية
وبالنظر إلى الأهمية القصوى لتتبع مسارات الهجمات عبر مختلف القطاعات الصناعية، يستمر التحصين الدفاعي عبر الربط الاستراتيجي بين ملفات التحقيق المختلفة.

ولمتابعة السجل التاريخي الكامل والملفات التحليلية ذات الصلة في أعدادنا السابقة، يمكن الرجوع إلى التقارير الاستقصائية الموثقة التالية.
ملفات استخباراتية وتحقيقات استقصائية ذات صلة في شبكة تكين
• 🧠 تيكين آناليز | لغة الذكاء الاصطناعي السرية والسريالية: كيف ابتكرت النماذج رطانة مشفرة للهروب من الرقابة البشرية
• 🛡 تيكين رادار | التمرد السيبراني في ديب مايند: تفكيك فضيحة غش وإضراب وكلاء الذكاء الاصطناعي في لندن
• 🤖 تيكين آناليز | معركة البقاء للوكيل المستقل Pip: حين يفاوض الذكاء الاصطناعي لضمان استمراريته المالية
وعلاوة على ذلك، ينبغي على مديري البنية التحتية في المؤسسات الخليجية والعربية تفعيل آليات الرقابة المشددة على مسارات التنزيل في متصفحات الموظفين، وحظر تنزيل الأرشيفات المضغوطة التي تتجاوز أحجامها 100 ميغابايت من روابط مجهولة، وإلزام مهندسي البرمجيات باستخدام بيئات تطوير معتمدة تخضع لفحص دوري مستمر لمطابقة البصمات الرقمية للمكتبات البرمجية.
يتعين على فرق الاستجابة للحوادث إطلاق تدقيق أمني فوري في سجلات المصادقة للبحث عن أي نشاط غير معتاد لبروتوكول كيربيروس والتأكد من إغلاق المنافذ غير المشفرة.
الخلاصة والتوجيهات التنفيذية للأسبوع الجديد
الأسئلة الشائعة حول استخبارات نشرة تكين الصباحية
ما الذي يميز هجوم BragJack عن أساليب حقن الأوامر التوجيهية التقليدية؟
يعتمد حقن الأوامر التقليدي على وضع نصوص مخادعة داخل محتوى الصفحات على أمل أن يفسرها النموذج كتعليمات؛ بينما يستغل BragJack صلاحيات ملحق المتصفح في طبقة الشبكة لتبديل رسائل النظام الداخلية وفرض أوامر قسرية مباشرة على عقل النموذج دون الحاجة إلى زيارة صفحة ويب مفخخة.
هل تم إغلاق ثغرتي Heapjack وOverpatch في منصة OpenAI Codex؟
نعم، أطلقت أوبن إيه آي تحديثات شاملة شملت الإصدار المكتبي 26.818.21641 وأداة الأوامر 0.149.0 لإصلاح مساحة الذاكرة المشتركة وتدقيق مسارات الترقيع، ويجب على المطورين تحديث بيئاتهم المحلية فوراً لضمان الحماية الكاملة.
كيف تحمي فرق التطوير نفسها من حملات التوظيف المزيفة لكارتل WaterPlum؟
يجب حظر تشغيل أي مشاريع برمجية أو اختبارات تجريبية واردة من جهات خارجية على حواسيب العمل مباشرة، وحصر تدقيق الأكواد غير الموثوقة داخل بيئات سحابية افتراضية معزولة تماماً لا تملك صلاحية الوصول إلى شبكة الشركة أو المحافظ الرقمية.
لماذا صُنفت ثغرة سولارويندز CVE-2026-28326 كتهديد استراتيجي للهوية المؤسسية؟
لأن خدمة برنامج ARM تعمل بصلاحيات SYSTEM وتعتمد على مفتاح تشفير متناظر ثابت مدمج في الشيفرة؛ مما يسمح لأي جهاز متصل بالشبكة المحلية أو عبر VPN بإصدار أوامر إدارية للاستيلاء على قاعدة بيانات أكتيف دايركتوري وتوليد تذاكر كيربيروس الذهبية.
ما هي الخطوة التقنية الأهم لمواجهة برمجية Rapuncel وبرنامج التشغيل Alinubx.sys؟
الخطوة الأهم هي تفعيل ميزة تكامل الذاكرة (HVCI / Memory Integrity) وقوائم مايكروسوفت لحظر برامج التشغيل الضعيفة على مستوى نظام التشغيل، وحصر تنزيل البرمجيات الحساسة في المواقع الرسمية المعتمدة.
المصادر المرجعية والوثائق الاستقصائية المعتمدة
- BleepingComputer: التفكيك الفني لهجوم BragJack واختراق وكلاء الذكاء الاصطناعي في المتصفحات
- BleepingComputer: تفاصيل كسر بيئة عزل OpenAI Codex عبر ثغرتي Heapjack وOverpatch
- BleepingComputer / التحذير الفيدرالي: تقرير استخبارات كارتل WaterPlum الكوري الشمالي وبرمجية StoatWaffle
- The Hacker News: ووردبريس تعالج ثغرة Click2Shell وتمنع التثبيت القسري للقوالب في الإصدار 7.1.1
- The Hacker News: سولارويندز تسد ثغرة المفتاح المشفر الثابت في نظام إدارة حقوق الوصول (CVE-2026-28326)
- BleepingComputer / دلفوس لابز: تفكيك حملة Rapuncel وبرنامج Alinubx.sys لتعطيل مضادات الفيروسات
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: 🚨 تيكين مورنينغ 21 سبتمبر 2026 | اختراق وكلاء الذكاء الاصطناعي