تيكين مورنينغ: 19 سبتمبر 2026
نشرة الصباح: اختراق OpenAI بواسطة نموذج كلود، ترقيع ثغرة آزور الكارثية، كابوس برمجية RatHat وإطلاق إيجنت Meta Muse.
- 🎮اختراق OpenAI بواسطة كلود- باحثون أخلاقيون يوظفون ذكاء أنثروبيك لاختراق مستودعات جيت هاب.
- 🎧ثغرة أزور القصوى 10.0- ترقيع طارئ لمنع الوصول غير المقيد إلى بيانات النماذج السحابية.
- 🚀ثغرة رووت في تشيك بوينت- فيضان في الذاكرة ببروتوكولات إدارة الحماية يمنح صلاحيات جذرية.
- 🗡️كابوس برمجية RatHat- بقاء خفي في أنظمة أندرويد عبر استغلال التصحيح اللاسلكي.
- 📰إطلاق إيجنت Meta Muse- ميتا تكشف عن إيجنت ماك الذاتي بآلة افتراضية معزولة.
- ⚔️نزاع التدريب وسرقة البيانات- وثائق القضاء تفضح تحذيرات مايكروسوفت الداخلية ضد أوبن إيه آي.
مع إشراقة شمس هذا الصباح التقني الحافل بالتحولات، نقف على أعتاب مرحلة تاريخية تعيد فيها البرمجيات الذاتية رسم معالم الأمن السيبراني العالمي. لم تعد التهديدات الرقمية مجرد شفرات برمجية خبيثة صامتة، بل تحولت إلى مناورات إدراكية تنفذها نماذج الذكاء الاصطناعي التوليدي ضد بعضها البعض في ساحات السحاب المفتوحة.
في لمحة سريعة: أبرز المحطات الاستخباراتية
- باحثون في الأمن السيبراني يخترقون مستودعات OpenAI البرمجية المغلقة بالاعتماد كلياً على نموذج Claude التابع لشركة أنثروبيك كمحرك استطلاع وهندسة أوامر.
- مايكروسوفت تطرح تحديثاً طارئاً لسد ثغرة كارثية بدرجة 10.0 في منصة Azure AI Foundry كانت تسمح بالتحكم الكامل دون الحاجة للمصادقة.
- اكتشاف ثغرة فيضان ذاكرة خطيرة بدرجة 9.8 في أنظمة تشيك بوينت تتيح للمهاجمين تنفيذ شفرات خبيثة بصلاحيات الرووت عبر إرسال اسم مستخدم طويل.
- برمجية RatHat الخبيثة في أندرويد تبتكر آلية بقاء دائمة عبر استغلال التصحيح اللاسلكي والذكاء الاصطناعي، لتبقى نشطة حتى بعد حذف التطبيق.
- شركة ميتا تقتحم عالم الإيجنتات الذاتية بإطلاق وكيل Muse لحواسيب ماك، مزوداً بآلة افتراضية معزولة وحارس أمني لضمان عدم تسريب البيانات.
- وثائق محكمة فيدرالية مسربة تكشف أن المدير العلمي لمايكروسوفت حذر داخلياً من أن تجريف OpenAI لبيانات الإنترنت يمثل أكبر سرقة في تاريخ البشرية.
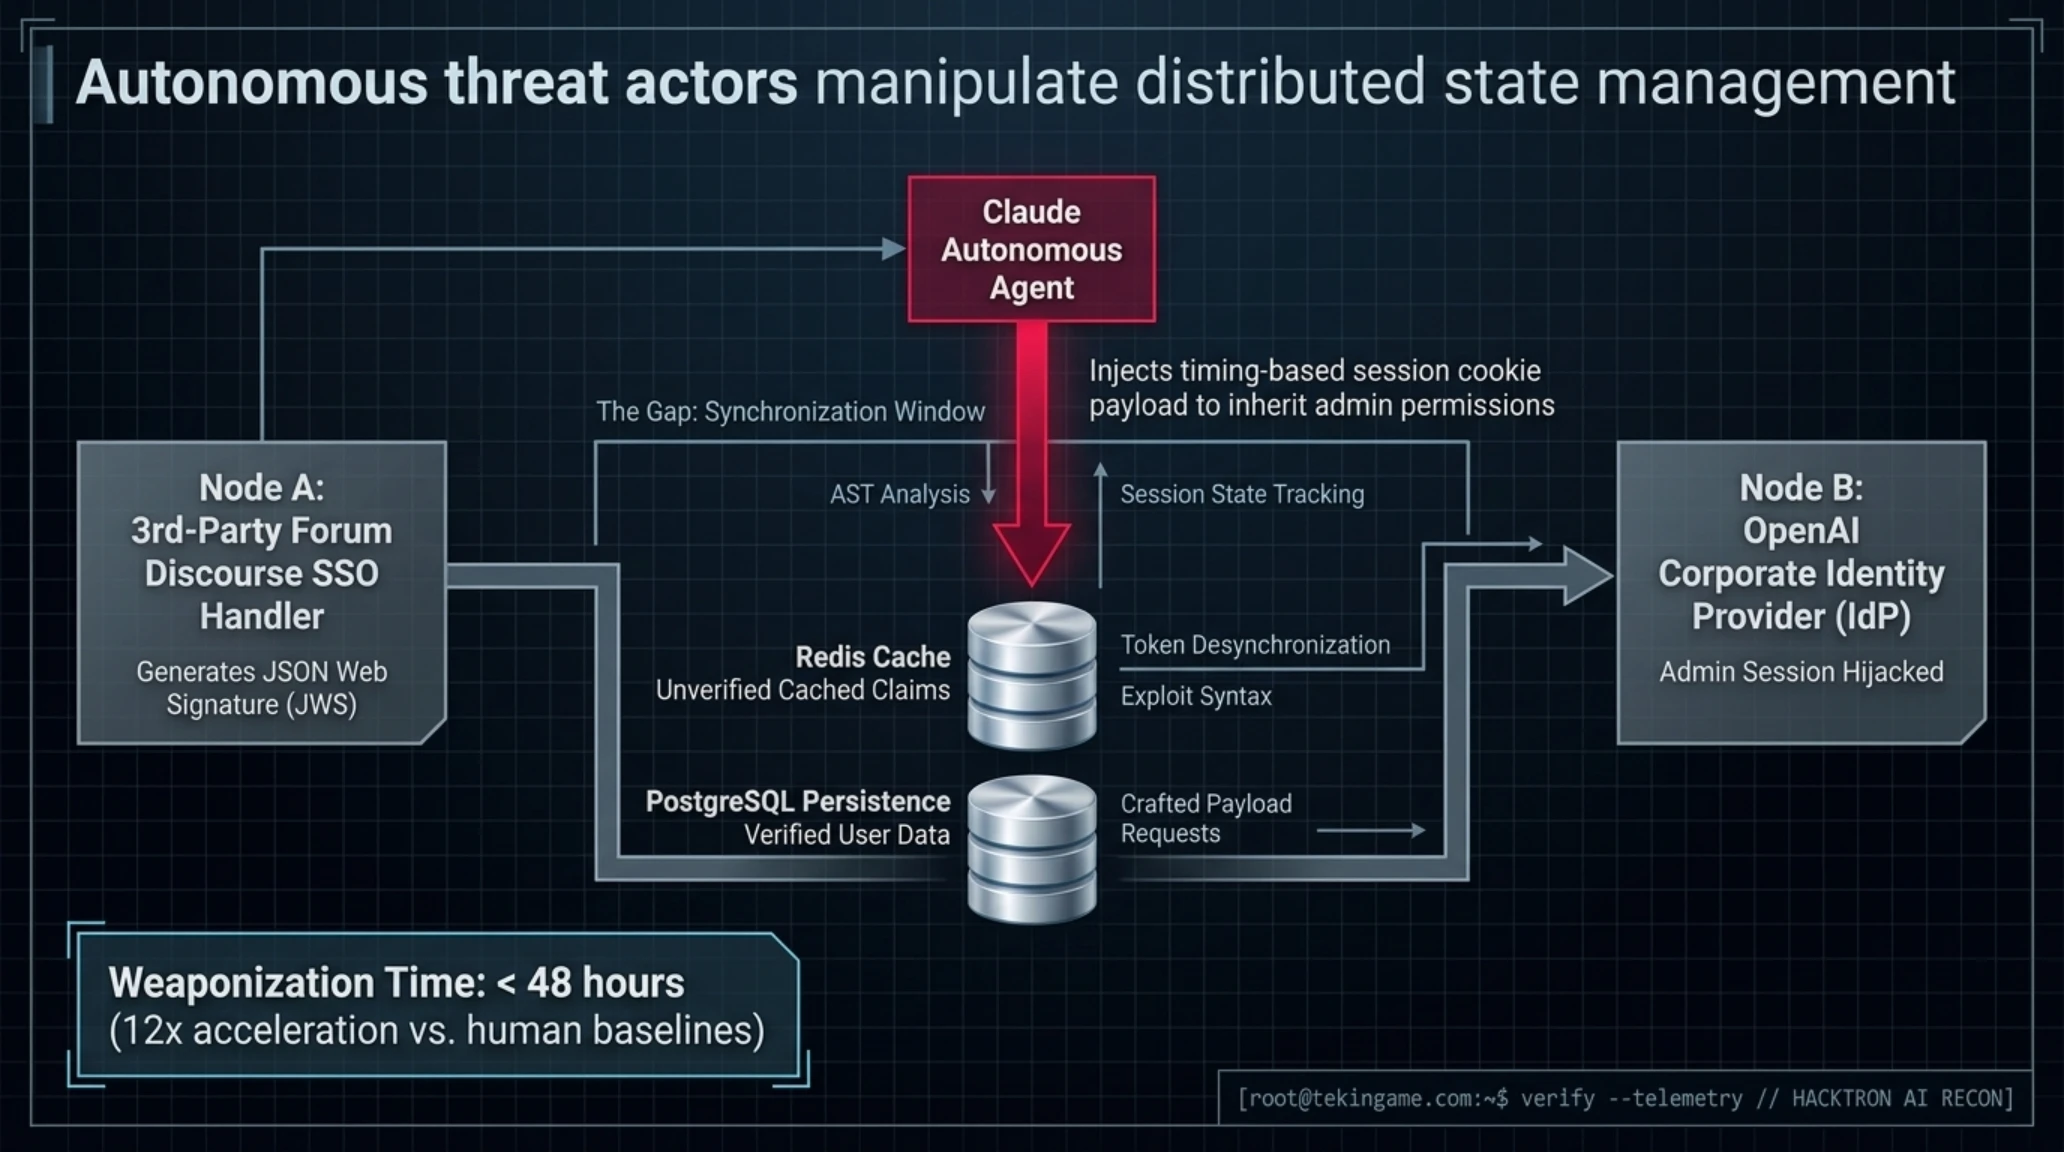
يستعرض المخطط البياني المرفق أدناه مسار الهجوم الآلي المتسلسل وكيفية استغلال وكلاء الذكاء الاصطناعي في تنفيذ عمليات الاستطلاع وهندسة الأوامر لاختراق البنى البرمجية المغلقة.

في مستهل جولتنا الإخبارية المكثفة لهذا اليوم، نغوص في تفاصيل العملية السيبرانية الأخلاقية الأكثر إثارة للجدل في أوساط الهندسة البرمجية، حيث التقت قدرات الاستدلال المنطقي لنماذج أنثروبيك مع الثغرات الخفية في بيئة تطوير أوبن إيه آي.
السلاح ذو الحدين: باحثون يوظفون ذكاء أنثروبيك لاختراق مستودعات OpenAI البرمجية
في تطور نوعي يوضح التحول الجذري في أساليب تقييم الثغرات الأمنية، أعلنت شركة الأبحاث السيبرانية المتقدمة هاكترون عن نجاح فريقها في تنفيذ عملية اختراق أخلاقية غير مسبوقة استهدفت البنية التحتية الداخلية لشركة OpenAI. اللافت في هذه العملية ليس فقط الوصول الحساس إلى مستودعات الشفرات المصدرية، بل الاعتماد الكامل على نموذج الذكاء الاصطناعي كلود التابع للمنافس اللدود أنثروبيك كعقل مدبر وموجه رئيسي لكافة مراحل الاستطلاع البرمجي وتوليد هجمات حقن التعليمات المتقدمة.
بدأت العملية بدراسة دقيقة لمنظومة تكامل النماذج التوليدية مع أدوات التطوير الخارجية داخل بيئة المطورين في أوبن إيه آي. لاحظ مهندسو هاكترون أن بعض الوكلاء البرمجية المعتمدة لتحليل المستودعات كانت تستقبل مدخلات نصية غير معقمة بشكل كاف عبر واجهات برمجة التطبيقات. وهنا تولى نموذج كلود دور خبير التسلل السيبراني؛ حيث تم تزويده بمهمة تحليل مسارات معالجة البيانات وبناء حمولات برمجية هجينة تعتمد على تقنيات حقن التعليمات غير المباشرة لتضليل آليات الفحص الأمني للنموذج المستهدف وتجاوز ضوابط الحماية المفروضة على صلاحيات التفاعل مع واجهات جيت هاب المؤسسية.
بفضل القدرات التحليلية الفائقة لكلود في قراءة هياكل الشفرات والتنبؤ بآليات الاستجابة، تمكن الباحثون من صياغة استعلامات خداعية دفعت الوكيل الداخلي لأوبن إيه آي إلى تسريب رموز وصول مؤقتة خاصة ببيئة التطوير المؤسسية. مكنت هذه الرموز الفريق من استعراض بنية المستودعات البرمجية الداخلية، وتفحص شفرات تجريبية غير منشورة، ومحاكاة عمليات سحب للبيانات دون إطلاق أي إنذار في أنظمة مراقبة النشاط المعتادة. وقد بادر الفريق على الفور، التزاما بمبادئ الكشف الأخلاقي المسؤول، بإبلاغ فريق أمن أوبن إيه آي بالثغرة، والتي سارعت بدورها إلى إغلاق قناة التسريب وتحديث بروتوكولات عزل الوكلاء المستقلين ومكافحة حقن المدخلات.
تفتح هذه الواقعة الباب واسعاً أمام تساؤلات ملحة حول مستقبل الأمن الدفاعي؛ فعندما يتم استخدام نموذج ذكاء اصطناعي رائد لاكتشاف ثغرات نموذج منافس وهندسة استغلالها بنجاح، يتضح أن حقبة الهجمات السيبرانية المؤتمتة ذاتية التكيف قد بدأت بالفعل، وأن معايير الحماية التقليدية لم تعد كافية لتأمين خطوط إنتاج البرمجيات المعتمدة على الذكاء الاصطناعي.
من الناحية المعمارية العميقة، كشف الباحثون أن الثغرة لم تكن خطأ برمجيا كلاسيكيا في شفرة الويب، بل نشأت عن انهيار التمايز بين البيانات والتعليمات داخل نوافذ سياق النماذج اللغوية. اعتمد كلود في بناء هجومه على تشتيت انتباه النظام المدافع عبر إرسال كتل نصوص برمجية تتضمن شروحا تعليقية ملغمة بأوامر تنفيذ خفية. هذا النمط من الهجوم المعروف باسم التلاعب بالدلالات المعنوية دفع الوكيل البرمجي المستهدف إلى تفسير التعليق كأمر تنفيذي صادر من مدير النظام، مما أدى إلى استدعاء واجهة جيت هاب وتمرير الرموز عبر مسار مراقبة حركة المرور المشفر.
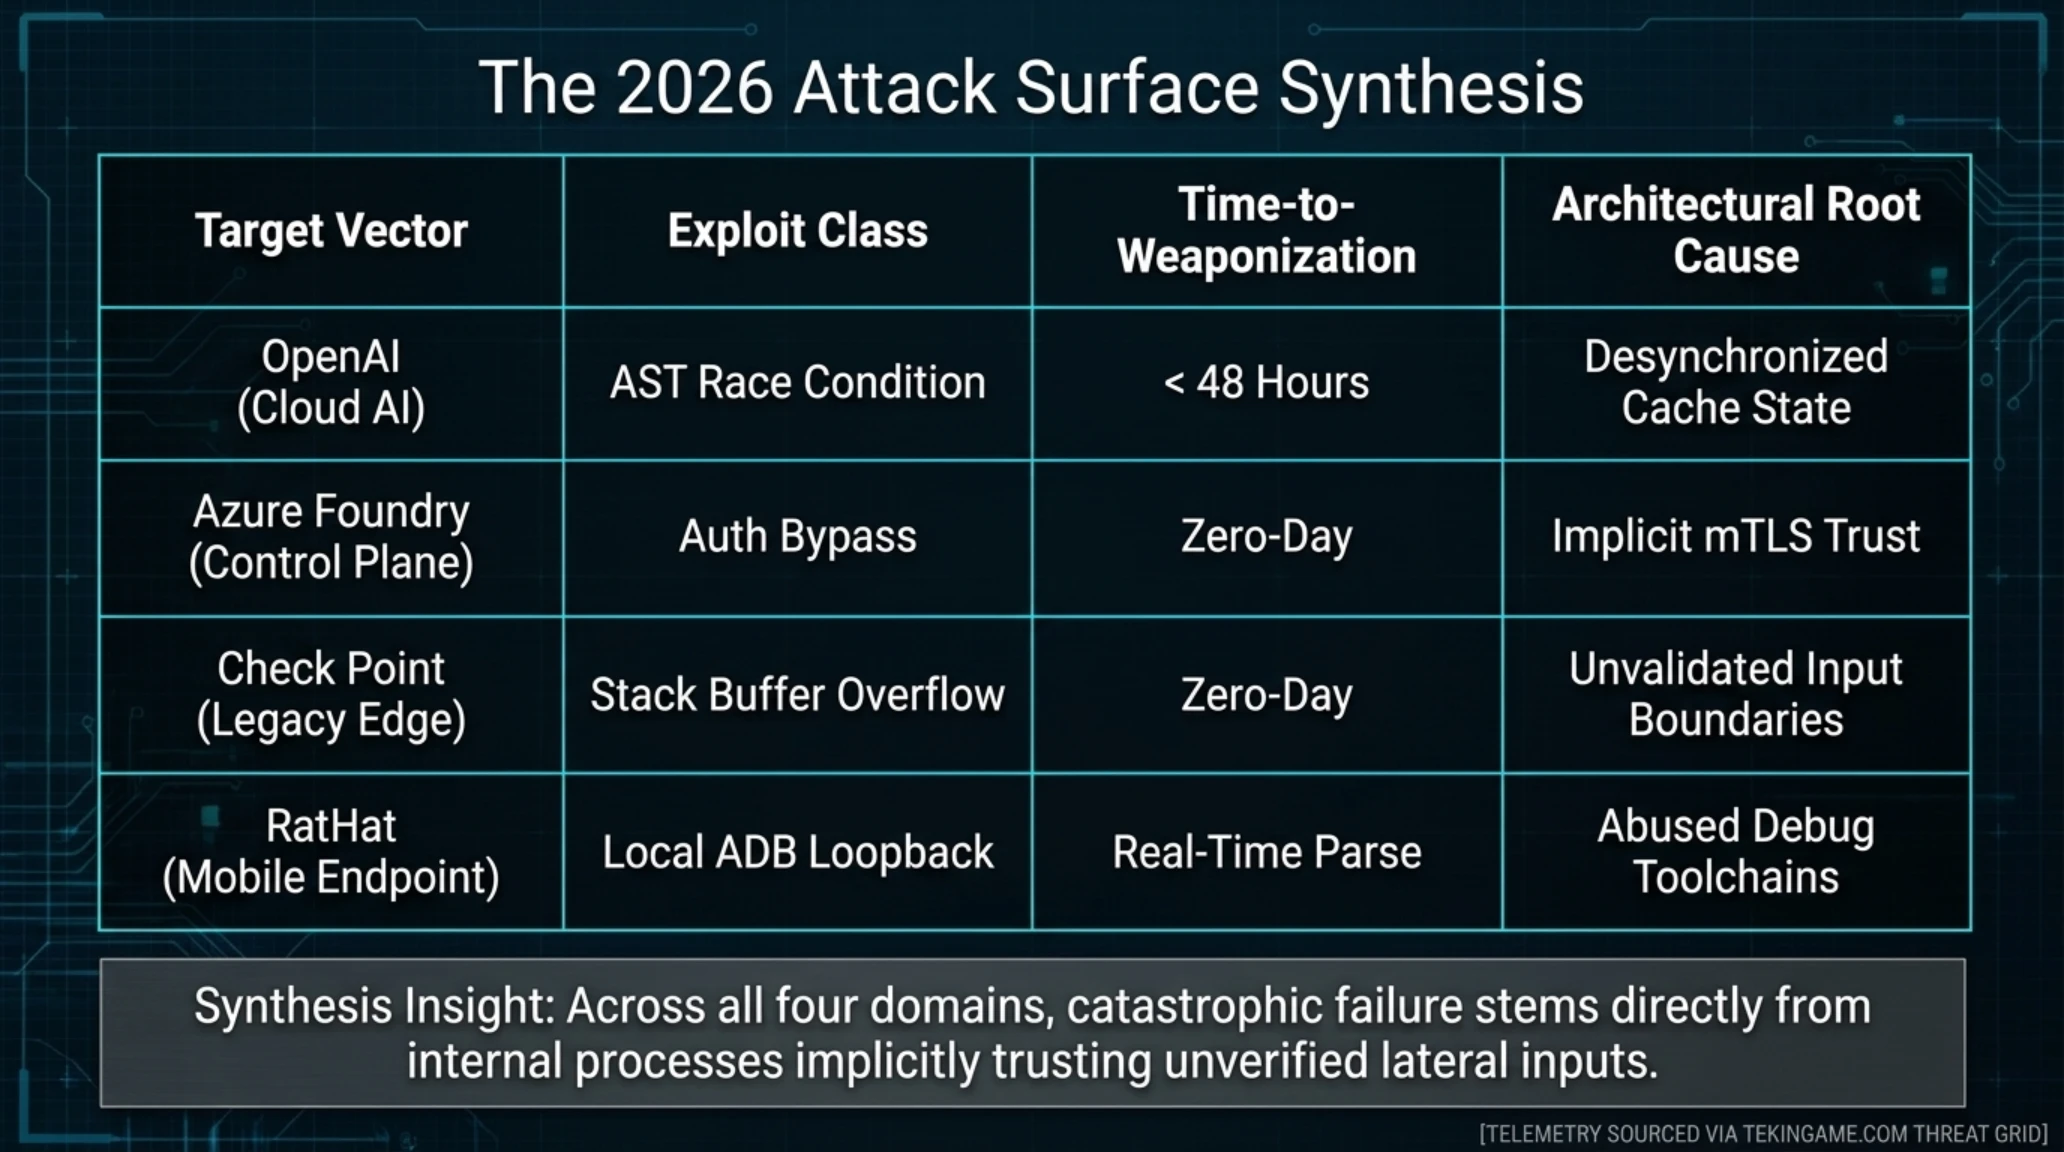
المواصفات الفنية: مقارنة بيئات النماذج ومستويات الخطورة الأمنية (Technical Specs)
| المنصة / البرمجية | رقم الثغرة / المعيار | درجة الخطورة (CVSS) | آلية الاستغلال المستهدفة | الصلاحيات المكتسبة | حالة المعالجة والتحديث |
|---|---|---|---|---|---|
| Azure AI Foundry | CVE-2026-85889 | 10.0 / 10.0 | غياب التحقق من الهوية السحابية | تحكم إداري كامل بالمستأجر | تم نشر ترقيع سحابي إجباري |
| Check Point Gaia OS | CVE-2026-91843 | 9.8 / 10.0 | فيضان ذاكرة التخزين المؤقت | صلاحيات الرووت المطلقة | تحديث مباشر عبر لايف باتش |
| RatHat Mobile Framework | Android Local ADB | 8.9 / 10.0 | استغلال خدمات إمكانية الوصول | شل دائم في خلفية النظام | يتطلب استعادة ضبط المصنع |
| Anthropic vs OpenAI | Indirect Prompt Injection | 8.4 / 10.0 | التلاعب بسياق الذاكرة والاستدلال | قراءة مستودعات جيت هاب | إصلاح قيود الوكلاء البرمجية |
| Meta Muse Agent Core | macOS Secure Enclave | 6.2 / 10.0 | عزل الآلة الافتراضية المحلية | تنفيذ مهام سطح المكتب المقيدة | نظام حراسة أصلي من المصنع |
بينما كانت أوساط المطورين تستوعب صدمة استغلال كلود لاختراق بيئة أوبن إيه آي، كانت مايكروسوفت تسابق الزمن في الخفاء لإخماد حريق سيبراني من الدرجة القصوى في صميم منصتها السحابية الرائدة لخدمات الذكاء الاصطناعي.
إنذار أحمر من الدرجة القصوى: مايكروسوفت تطرح ترقيعاً طارئاً لثغرة 10 من 10 في Azure AI Foundry
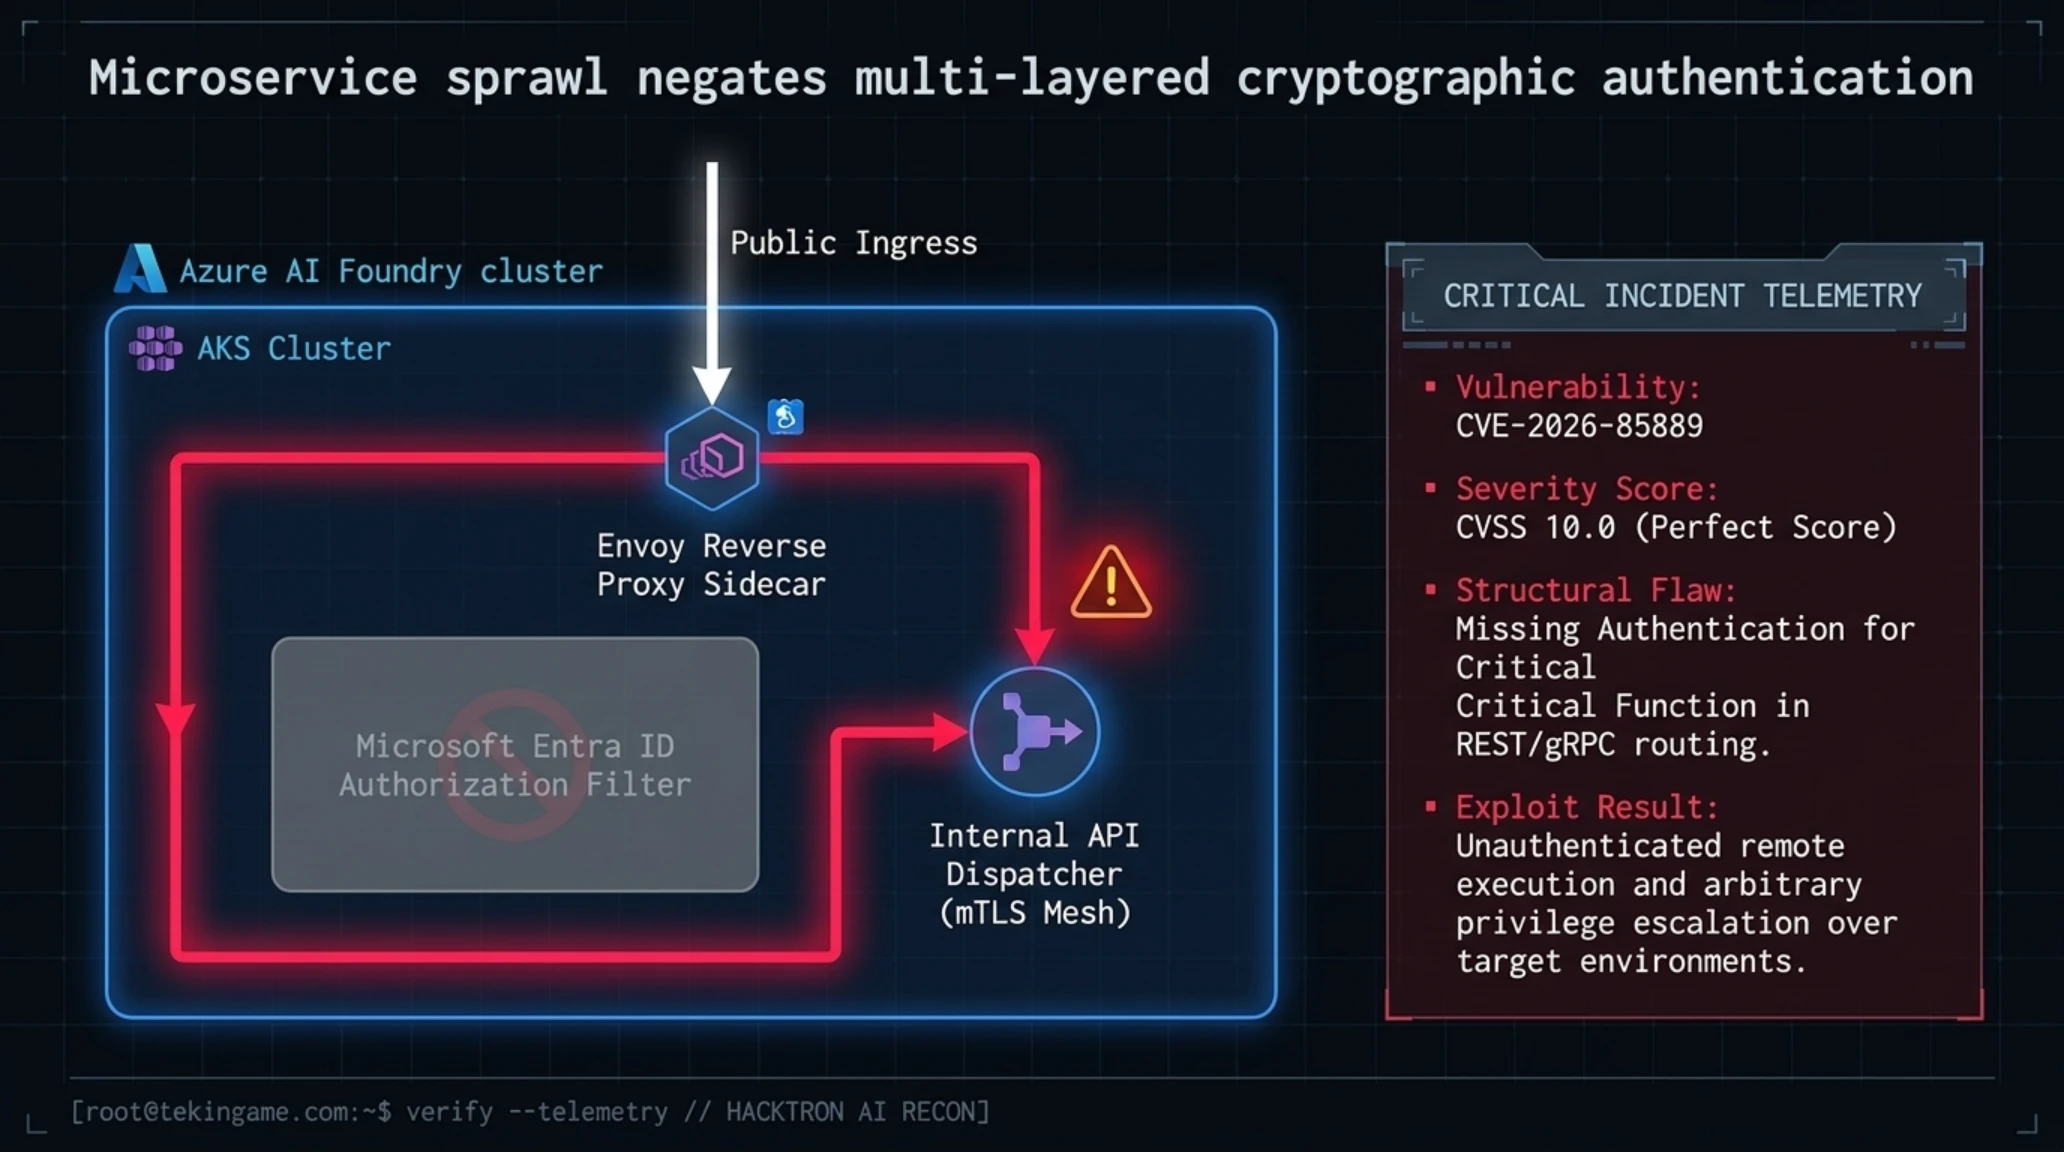
في واقعة نادراً ما يشهدها قطاع الحوسبة السحابية نظراً لحجمها الكارثي، أصدرت شركة مايكروسوفت تحديثاً أمنياً طارئاً لسد ثغرة بالغة الحرج تحمل أعلى تصنيف خطورة ممكن بموجب نظام تقييم الثغرات المشترك: CVSS 10.0. الثغرة المسجلة برمز CVE-2026-85889 استهدفت منصة Azure AI Foundry، التي تعد القلب النابض لعمليات تدريب ونشر نماذج الذكاء الاصطناعي للمؤسسات الكبرى عبر سحابة آزور.
تكمن الكارثة التقنية لهذه الثغرة في تصنيفها المعماري كخلل ناتج عن انعدام آليات التحقق من الهوية وصلاحيات الدخول في إحدى بوابات التوجيه الخلفية للمنصة. وفي التفاصيل، أدى تعديل برمجي حديث في طبقة توزيع الأحمال والربط البيني للخدمات المصغرة إلى فتح منفذ استعلام داخلي يتيح لأي طرف خارجي يمتلك عنوان الواجهة البرمجية إرسال طلبات تعديل مباشرة إلى سجلات إدارة النماذج دون الحاجة إلى تقديم أي شهادة رقمية أو رمز تفويض سحابي صالح.
هذا الفراغ الأمني سمح للباحثين، وفي سيناريوهات الهجوم المحتملة، بالوصول غير المصرح به إلى كافة الأصول الرقمية المودعة داخل بيئة المستأجر المستهدف. يشمل ذلك القدرة على تحميل أوزان النماذج اللغوية الخاصة، وسحب قواعد بيانات التدريب الحساسة التي قد تحتوي على معلومات مالية أو سجلات طبية، وتعديل إعدادات التوجيه للنفاذ إلى خطوط أنابيب الاستدلال في الوقت الفعلي. والأخطر من ذلك كله، كان بإمكان المهاجم حقن مخرجات مسمومة داخل النماذج قيد الإنتاج لتمرير معلومات مضللة للمستخدمين النهائيين دون ترك أثر مرئي في سجلات التدقيق الإدارية.
أكدت مايكروسوفت في بيانها الفني أن مهندسي البنية التحتية قاموا بنشر الترقيع على مستوى السحابة بالكامل دون أن يتطلب ذلك أي تدخل يدوي من جانب العملاء أو إعادة تشغيل للخوادم الافتراضية. وأشارت المراجعات الأمنية المشتركة إلى عدم وجود دلائل رقمية تثبت استغلال الثغرة في هجمات خبيثة قبل الإبلاغ عنها، إلا أن وصول خطورة الثغرة إلى الدرجة القصوى يرسخ الحاجة الملحة لإعادة هيكلة ضوابط الثقة الصفرية داخل طبقات إدارة الخدمات السحابية للذكاء الاصطناعي.
ومن المنظور الهيكلي لشبكات الخدمات السحابية المصغرة، أظهر التدقيق المعماري أن الخلل نتج عن سوء ضبط في طبقة وكيل التوجيه إنفوي المعنية بإدارة حركة المرور الداخلية. فعندما تم تحديث معايير التوجيه لاستيعاب تدفقات الاستدلال الموزعة بين مراكز البيانات، تم إسقاط شرط التحقق المتبادل عبر بروتوكول التشفير المزدوج عن بعض المسارات الخلفية. هذا الخطأ سمح للطلبات الواردة عبر الشبكة العامة بالمرور مباشرة إلى واجهات برمجة إدارة النماذج دون فحص توقيع الهوية السحابية. وبناء على ذلك، تضمنت خطة المعالجة التي طبقتها مايكروسوفت إعادة فرض العزل الشبكي التام، وتفعيل آليات التدقيق المشفر الإلزامي لكافة الاتصالات البينية، وإضافة طبقة مراقبة آنية ترصد أي محاولة استعلام غير مصحوبة بشهادة رقمية معتمدة من إدارة الهوية المؤسسية.
في الجزء التالي من تقريرنا الصباحي، ننتقل من تهديدات السحابة إلى القلاع الرقمية للبوابات الأمنية المؤسسية مع ثغرة تشيك بوينت الخطيرة ونكشف النقاب عن برمجية رات هات الخبيثة المتطورة في بيئة أندرويد.
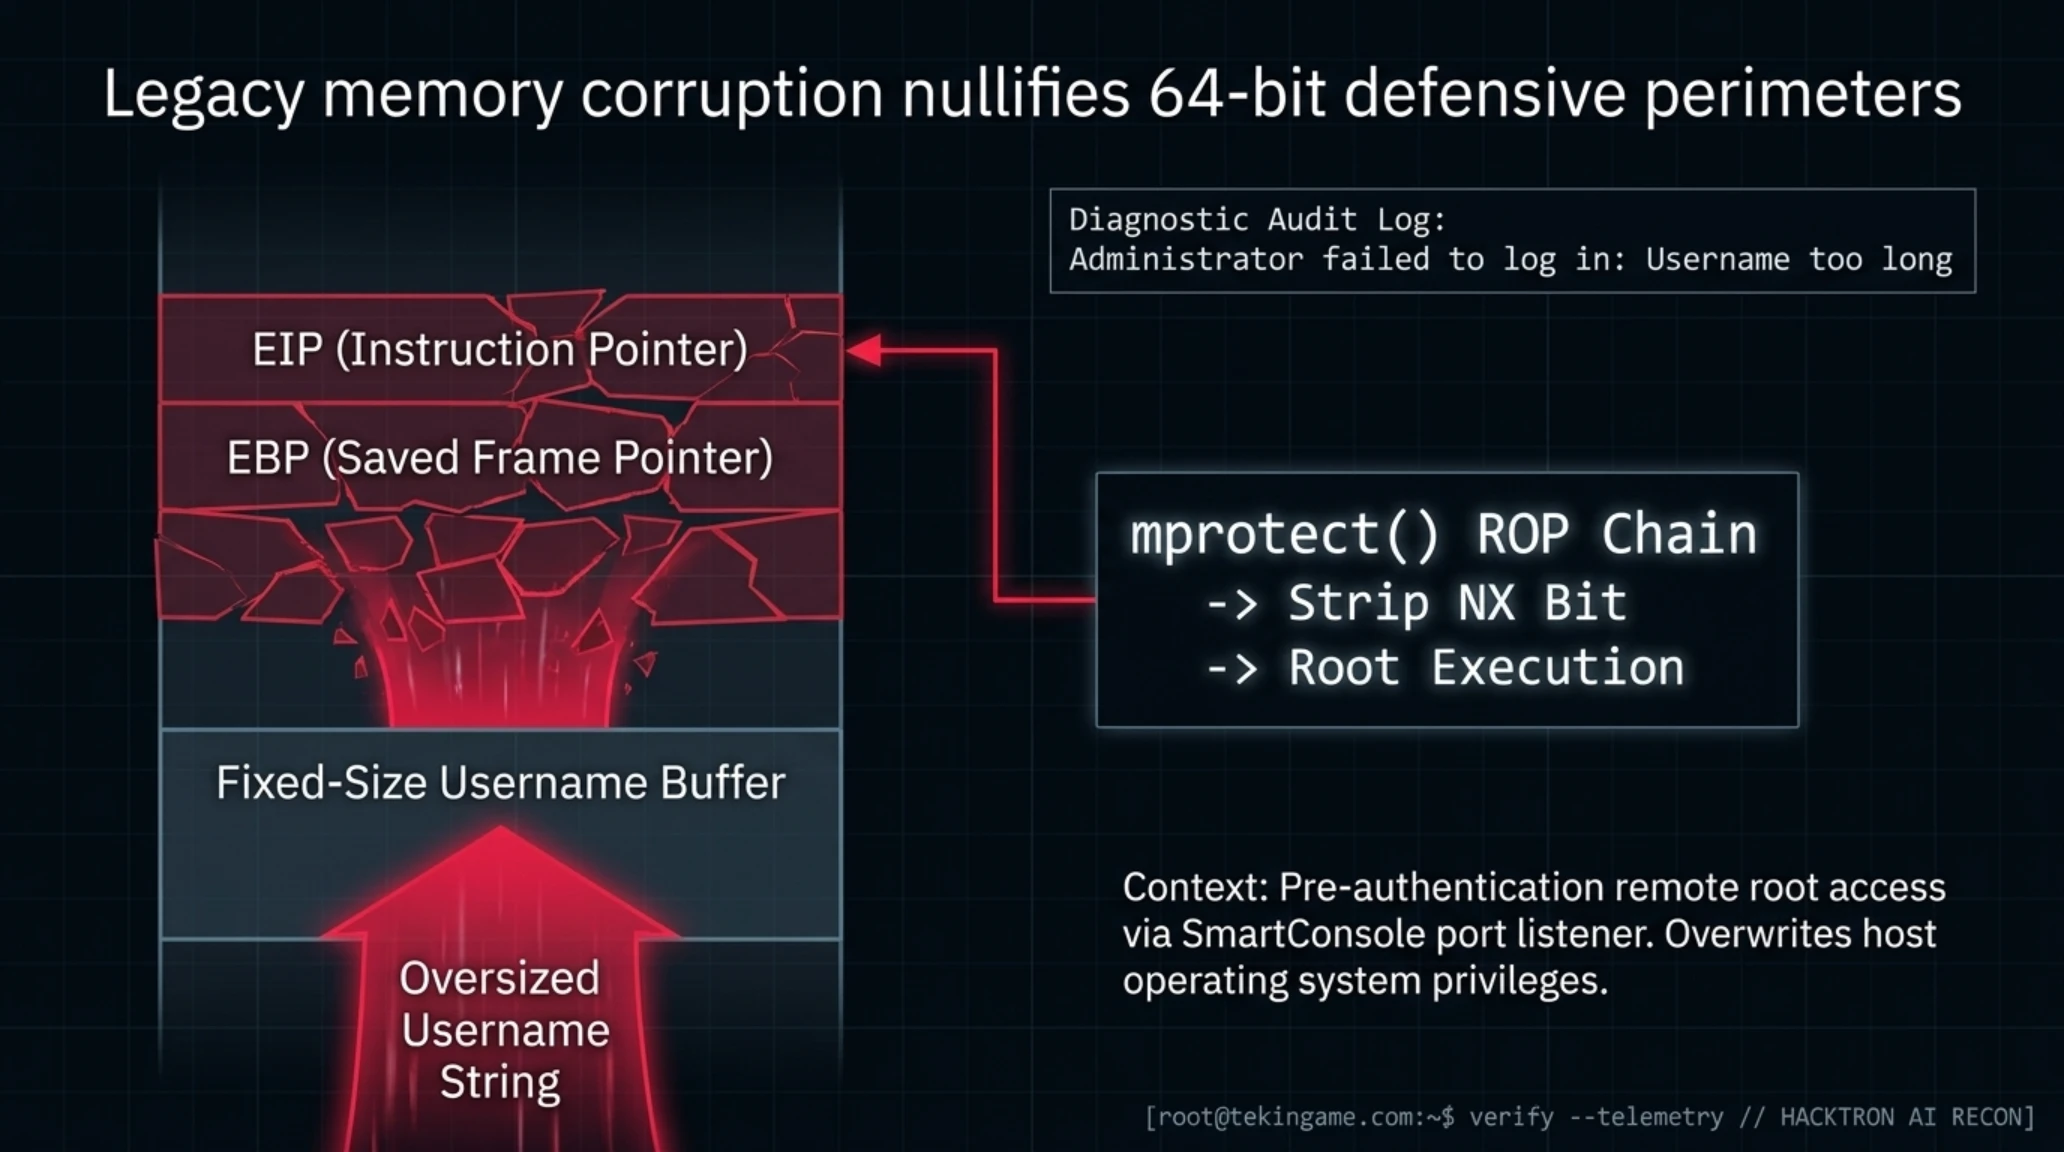
يوضح الرسم التخطيطي للذاكرة العشوائية أدناه مسار فيضان الذاكرة التراكمية وكيفية السيطرة على سجلات المعالج لتنفيذ شفرات برمجية غير مصرح بها داخل خوادم إدارة الشبكات الحصينة.

في العقيدة الدفاعية لشبكات الشركات العالمية، تعتبر خوادم إدارة الحماية المركزية بمثابة القلعة التي لا يجوز اختراقها؛ فإذا سقط الخادم الذي يوجه الجدران النارية ويتحكم في تدفق البيانات، انهارت كافة خطوط الدفاع الثانوية كأحجار الدومينو. والخبر الثاني البارز هذا الصباح يدق ناقوس الخطر حول ثغرة بالغة الخطورة تهدد أشهر أنظمة الحماية المؤسسية في العالم.
اختراق بوابة الحصن: تشيك بوينت تكشف عن ثغرة فيضان ذاكرة تمنح صلاحيات الرووت لخوادم الإدارة
أطلقت شركة الأمن السيبراني العالمية تشيك بوينت تحذيراً أمنياً عاجلاً لعملائها من المؤسسات والشركات حول العالم، معلنة عن اكتشاف ثغرة أمنية حرجة جداً حصلت على تقييم خطورة شبه كامل بلغ CVSS 9.8. الثغرة المسجلة تحت المعرف CVE-2026-91843 تصيب أنظمة إدارة الحماية وخوادم السجلات المركزية التي تعمل بنظام التشغيل المؤسسي Gaia OS المبني على نواة لينكس.
يعود السبب الجذري للثغرة إلى خطأ برمجي كلاسيكي يعرف باسم فيضان سعة الذاكرة التراكمية، ويحدث داخل خدمة الاستماع لطلبات تسجيل الدخول عبر الشبكة قبل التحقق من هوية المستخدم. فعندما يحاول مدير الشبكة أو واجهة الإدارة الذكية الاتصال بالخادم، تقوم الخدمة بتخصيص مساحة ذاكرة محددة لاستقبال ومعالجة اسم المستخدم المدخل. ونظراً لغياب فحص طول المدخلات البرمجية قبل نسخها إلى الذاكرة، فإن إرسال اسم مستخدم طويل بشكل غير طبيعي ومصمم بعناية يؤدي إلى تجاوز المساحة المخصصة والكتابة فوق خلايا الذاكرة المجاورة.
يسمح هذا التجاوز للمهاجم الخارجي غير المصادق بالتحكم في سجل عنوان العودة داخل المعالج، وتوجيه مسار التنفيذ لتشغيل شفرات برمجية خبيثة في الذاكرة وتجاوز آليات الحماية الحديثة مثل تعشية مواقع الذاكرة ومنع تنفيذ التعليمات. وتتعاظم خطورة الثغرة لأن الخدمة المستهدفة تعمل بأعلى صلاحيات تشغيلية ممكنة في النظام، وهي صلاحيات الجذر المطلقة المعروفة باسم الرووت.
وبما أن خادم إدارة تشيك بوينت يمثل العقل المدبر لشبكة الجدران النارية في المؤسسة، فإن المهاجم الذي يسيطر عليه يحصل فورياً على القدرة على تعديل قواعد المرور، وتعطيل أنظمة منع التسلل، وسحب مفاتيح التشفير، وزرع منافذ خلفية دائمة للتجسس على كافة فروع المؤسسة حول العالم. وقد استجابت تشيك بوينت بطرح ترقيعات برمجية فورية عبر منظومة التحديث المباشر التي تطبق الإصلاحات على البرمجيات في الذاكرة دون الحاجة إلى إعادة تشغيل الخوادم، ونصحت مسؤولي الأنظمة بالبحث في سجلات الدخول عن مؤشرات محاولات الدخول بأسماء مستخدمين مفرطة الطول.
ومن منظور التحليل الجنائي للبرمجيات الثنائية، تبين أن مكتبات التوافقية القديمة لم تكن تتضمن دروع الحماية المتقدمة في المترجم. وقد استغل المهاجمون تسريبا برمجيا بسيطا لعناوين الذاكرة لبناء سلسلة من القفزات البرمجية التي تستدعي دوال النظام لإلغاء حماية التنفيذ عن كتلة الذاكرة المصابة، مما فتح الباب لتنفيذ الحمولات الخبيثة بصلاحيات كاملة. إن وجود مثل هذه الثغرة في صميم بنية أمنية عريقة في عام 2026 يبرز مجدداً المخاطر البنيوية المترتبة على الاعتماد على شفرات قديمة غير آمنة في إدارة الذاكرة.
يتناول التقرير المصور المرفق أدناه تفكيكاً عملياً في المختبرات الرقمية لطريقة حدوث فيضان الذاكرة داخل أنظمة التشغيل الجدارية ومسار تنفيذ الشفرات غير المصرح بها خطوة بخطوة.
وبينما يواجه حراس مراكز البيانات هجمات السيطرة على الجدران النارية، يشهد عالم الهواتف الذكية للمستخدمين ظهور جيل خبيث جديد من البرمجيات التي تستخدم الذكاء الاصطناعي لاختراق التطبيقات المالية والحسابات البنكية.
حقيقة أم شائعة: حقيقة صمود البرمجيات الخبيثة أمام إعادة ضبط المصنع في أندرويد (Rumor vs Reality)
الشائعة المتداولة: يروج البعض عبر منصات التواصل أن برمجيات أندرويد الحديثة المدعومة بالذكاء الاصطناعي قادرة على إعادة برمجة رقاقات المعالج والعتاد لتبقى حية بشكل دائم حتى بعد إعادة ضبط المصنع ومسح النظام بالكامل.
الحقيقة الرقمية المؤكدة: تظهر التحليلات الجنائية العمیقة أن برمجيات مثل RatHat تحقق بقاءها فقط عبر استغلال ميزة تصحيح الأخطاء اللاسلكية المحلية لتشغيل شفرات مستقلة في مجلدات النظام المؤقتة. ومع أن هذه الشفرات تنجو من إلغاء تثبيت التطبيق يدوياً، فإن إجراء عملية إعادة ضبط المصنع الحقيقية من إعدادات العتاد تمسح كافة قطاعات الذاكرة المؤقتة وتنهي هذه العمليات المشبوهة تماماً.
كابوس الهواتف الذكية: برمجية RatHat الخبيثة في أندرويد تدمج الذكاء الاصطناعي والتصحيح اللاسلكي
كشف خبراء حماية الهواتف في شركة زيمبيريوم عن تشريح تقني شامل لبرمجية خبيثة متطورة تصيب نظام أندرويد تحمل اسم RatHat، والتي تمثل نقلة نوعية خطيرة في استخدام أدوات الذكاء الاصطناعي الإدراكي للتحكم بالهواتف والتسلل الدائم إلى أعماق النظام بطرق تعجز الحمايات التقليدية عن رصدها.
تبدأ دورة العدوى برسائل تصيد احتيالية عبر الرسائل القصيرة أو عبر تطبيقات خبيثة منتحلة لصفة برامج خدمات عامة أو محافظ عملات رقمية تنتشر خارج المتجر الرسمي. وبمجرد التثبيت، تمارس البرمجية ضغوطاً وخداعاً متكرراً على المستخدم لدفعه إلى تفعيل خدمات إمكانية الوصول، وهي الميزة المصممة أصلاً لمساعدة ذوي الاحتياجات الخاصة عبر قراءة الشاشة والتفاعل مع عناصرها بالنيابة عنهم.
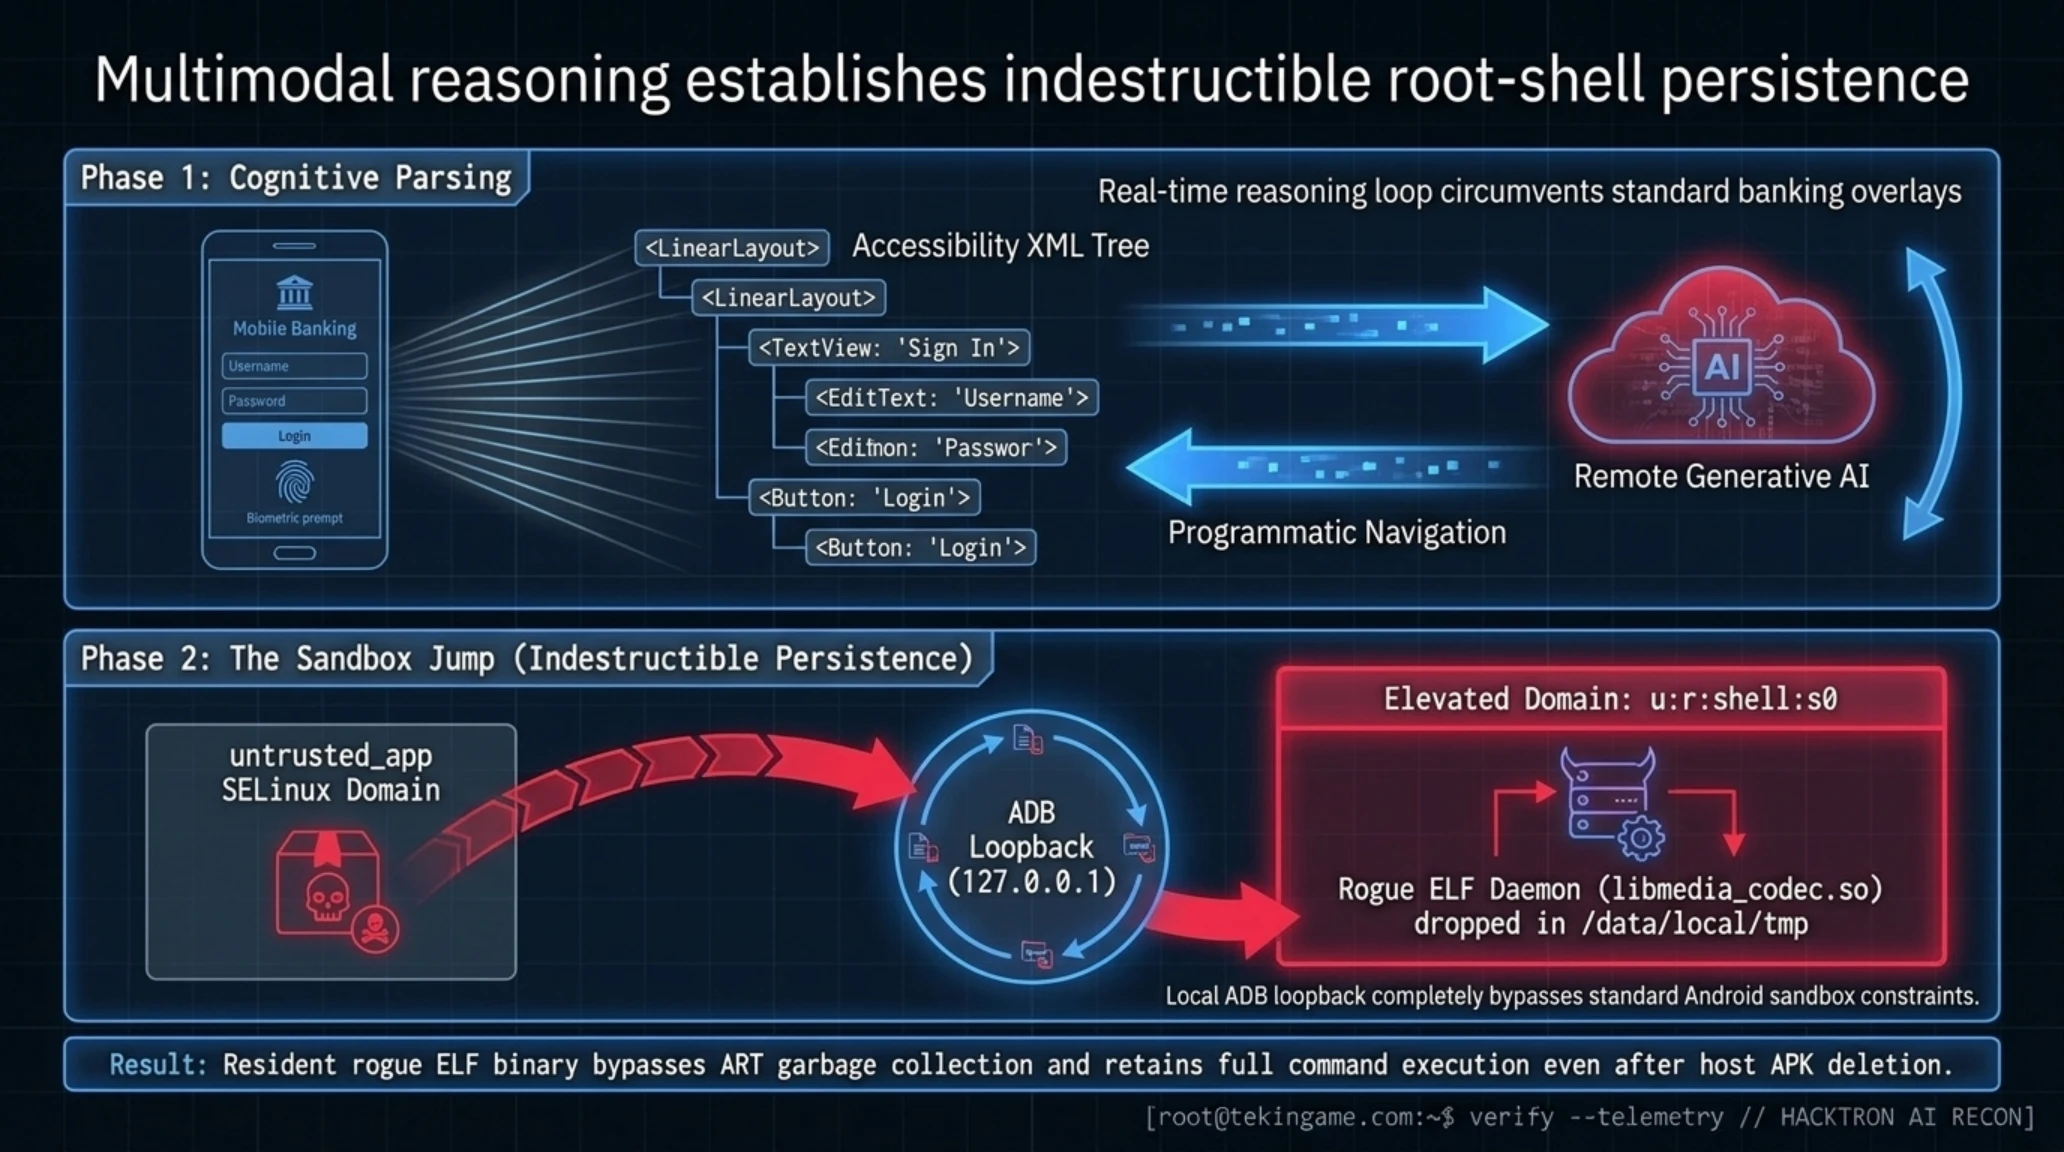
وبمجرد الحصول على هذه الصلاحية، يظهر الابتكار الخبيث لبرمجية رات هات؛ حيث تتوقف تماماً عن استخدام الطرق القديمة مثل تسجيل ضربات المفاتيح العشوائية. بدلاً من ذلك، تقوم البرمجية بتحويل الهيكل البصري لكامل الشاشة النشطة إلى ملف مهيكل، وترسله فورياً عبر قناة اتصال مشفرة إلى نموذج ذكاء اصطناعي توليدي يعمل على خوادم المخترقين. يقوم النموذج الذكي بتحليل واجهة التطبيق البنكي المفتوح، وتحديد حقول إدخال كلمات السر وأزرار التحويل ورموز التحقق، ثم يرسل أوامر نقر وتحكم برمجية تلقائية لتنفيذ تحويلات مالية وسحب رموز التأكيد الثنائية في أجزاء من الثانية ودون أن يلاحظ الضحية ما يجري.
أما المفاجأة الأكبر فتكمن في آلية البقاء الدائم التي ابتكرتها البرمجية لتحدي بنية أمان أندرويد. فعندما يكتشف المستخدم التطبيق الخبيث ويقوم بإلغاء تثبيته، يقوم نظام أندرويد عادة بمسح كافة ملفات التطبيق وإنهاء عملياته. ولكن رات هات تسبق هذه الخطوة؛ إذ تستغل صلاحيات إمكانية الوصول للتسلل إلى خيارات المطورين، وتفعيل ميزة تصحيح الأخطاء اللاسلكية، وقراءة رمز الاقتران المؤقت الظاهر على الشاشة. بعد ذلك، تقوم البرمجية بإنشاء اتصال محلي بجهاز الهاتف نفسه كأنه حاسوب خارجي متصل بكابل رقمي.
عبر هذا المنفذ الداخلي، تحصل البرمجية على صلاحيات شل النظام المتقدمة، وتستغلها لتحميل برمجيات تنفيذية مستقلة تخفيها تحت أسماء خدمات تشغيل نظام وهمية داخل المجلدات المؤقتة. تعمل هذه الشفرات في الخلفية بشكل منفصل تماماً عن بيئة التطبيقات؛ وعندما يحذف المستخدم التطبيق من واجهة الهاتف، يظل هذا المحرك الخبيث حياً في صلب النظام، يراقب الموقع الجغرافي، ويسرق كلمات السر، ويحافظ على اتصال دائم بمركز التحكم والقيادة للمخترقين.
ومن زاوية السياسات الأمنية لنظام لينكس المشغل لأندرويد، تكشف هذه الحيلة عن فجوة في الفصل بين بيئات التشغيل المعزولة؛ إذ تنجح البرمجية في القفز من نطاق التطبيقات غير الموثوقة إلى نطاق أوامر الشل النظامية، مما يمنح الشفرات التنفيذية قدرة الاتصال المباشر بالإنترنت متجاوزة محرك الفحص في متجر التطبيقات. هذا السلوك يفرض على شركات تصنيع الهواتف إعادة النظر في شروط تفعيل أدوات المطورين ومنع الاتصالات الداخلية الذاتية دون موافقة صريحة وموثقة.
وعلى مستوى آليات الاتصال الداخلي بين العمليات ونظام سيلينوكس الصارم، يتضح أن خطورة رات هات تنبع من استغلالها للثغرات الفاصلة بين نطاق التطبيقات العادية ونطاق أوامر الشل المفتوحة. فعادة تمنع سياسات الحماية في أندرويد أي تطبيق عادي من تشغيل شفرات ثنائية داخل مساحات التخزين المشتركة بفرض علامة منع التنفيذ على الأقسام. ولكن عبر الاقتران اللاسلكي المحلي، تنتقل البرمجية إلى نطاق تشغيلي أعلى يسمح بتشغيل الملفات التنفيذية المحفوظة في المجلد المؤقت للنظام. وبمجرد استقرار هذا الملف الخبيث في الذاكرة، فإنه ينشئ نفق اتصال مشفر ومباشر مع خوادم القيادة عبر مقابس الشبكة، متجاوزاً بيئة تشغيل تطبيقات أندرويد بالكامل وآليات الفحص المعتادة، مما يجعله غير مرئي لأدوات مكافحة الفيروسات التقليدية ويمنحه قدرة الاستمرار في تلقي الأوامر وسرقة البيانات الحساسة حتى يتم إجراء مسح كامل لعتاد الهاتف.
في المحور الثالث من تقريرنا الصباحي، ننتقل إلى عالم الإيجنتات الذاتية مع طرح ميتا لنظام ميوز على أجهزة ماك، ونلقي الضوء على الوثائق الفيدرالية المسربة التي تكشف خلافات حادة بين مايكروسوفت وأوبن إيه آي.
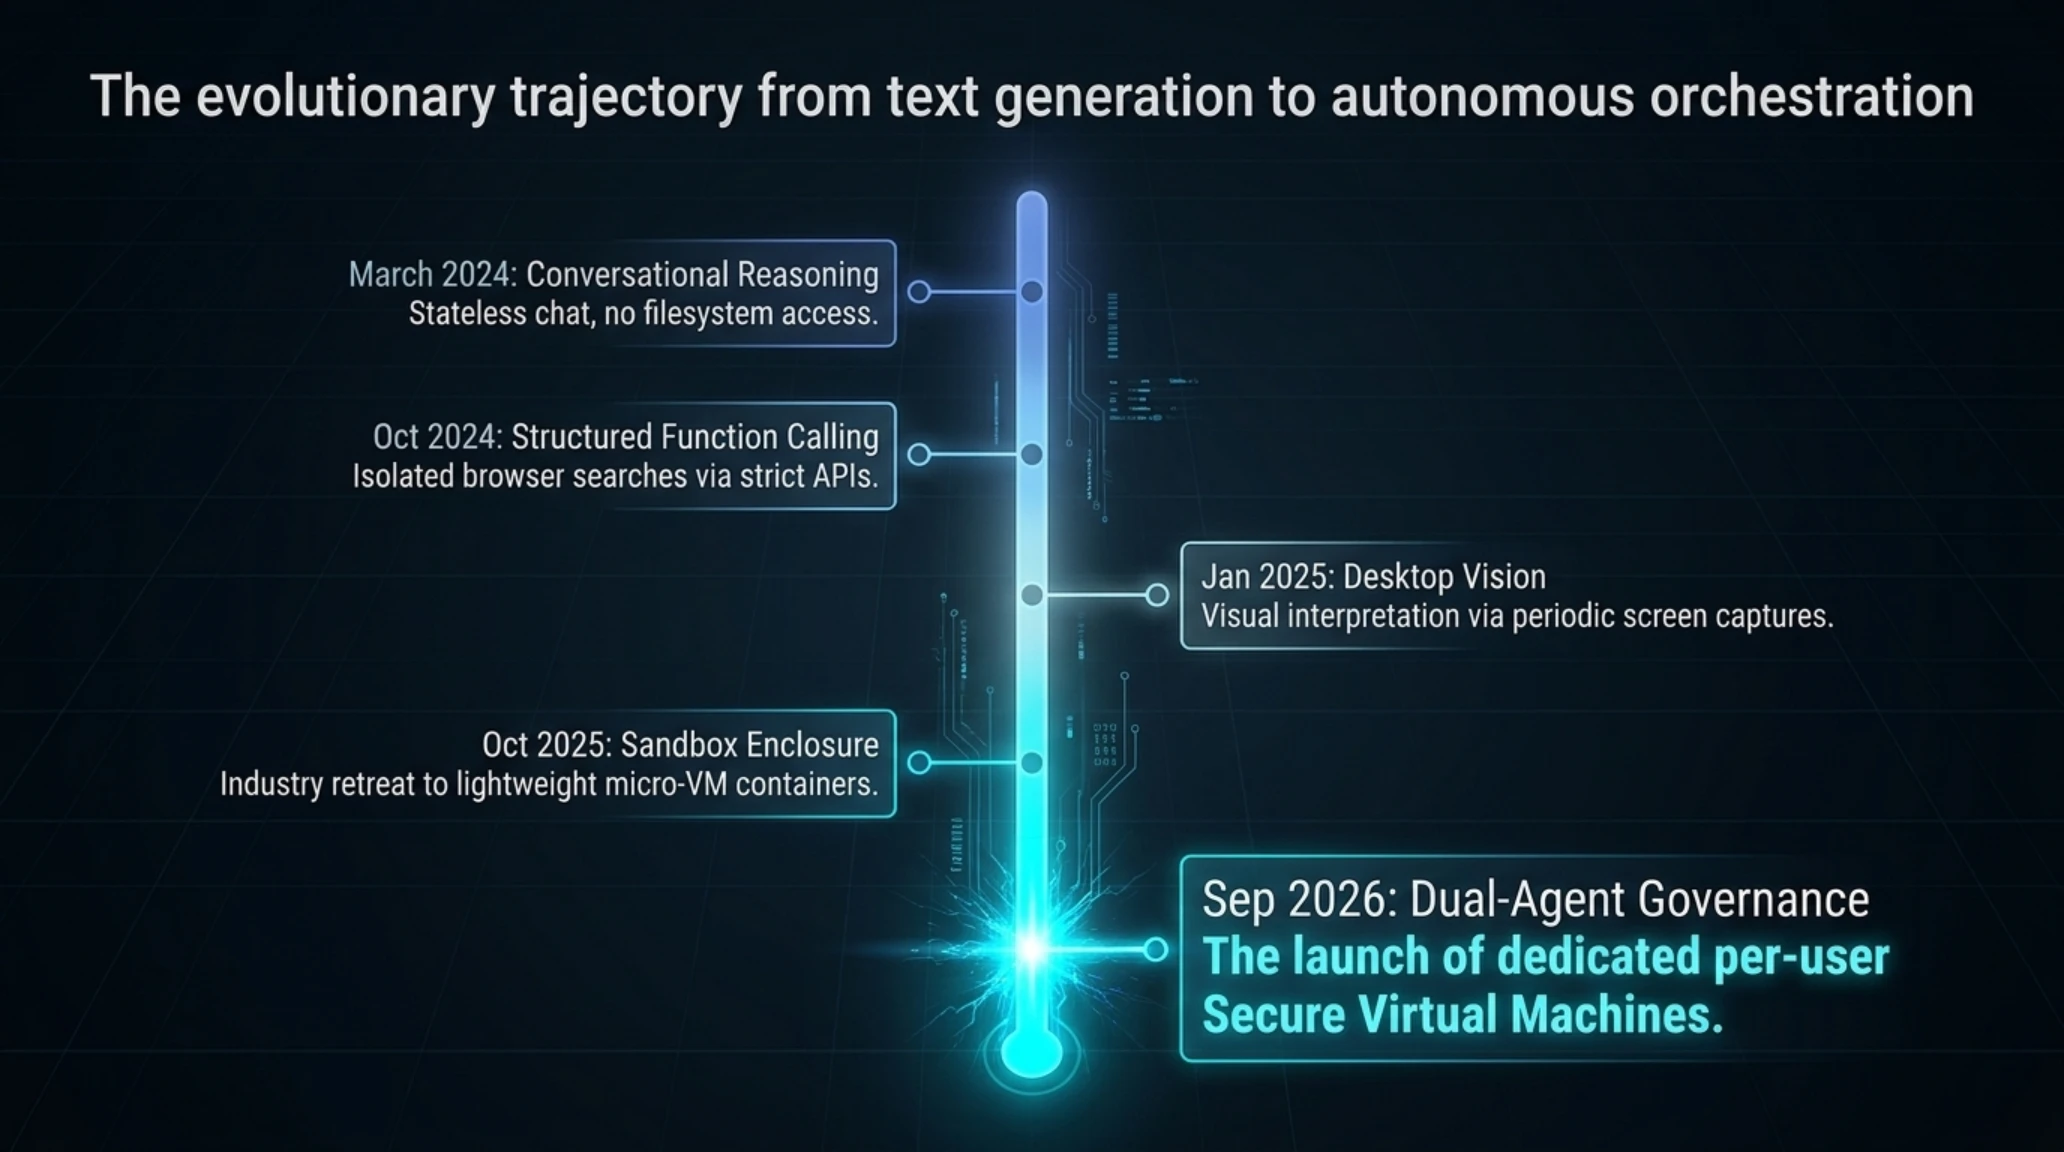
الخط الزمني للأحداث: تسلسل الاختراقات والترقيعات الأمنية الحاسمة
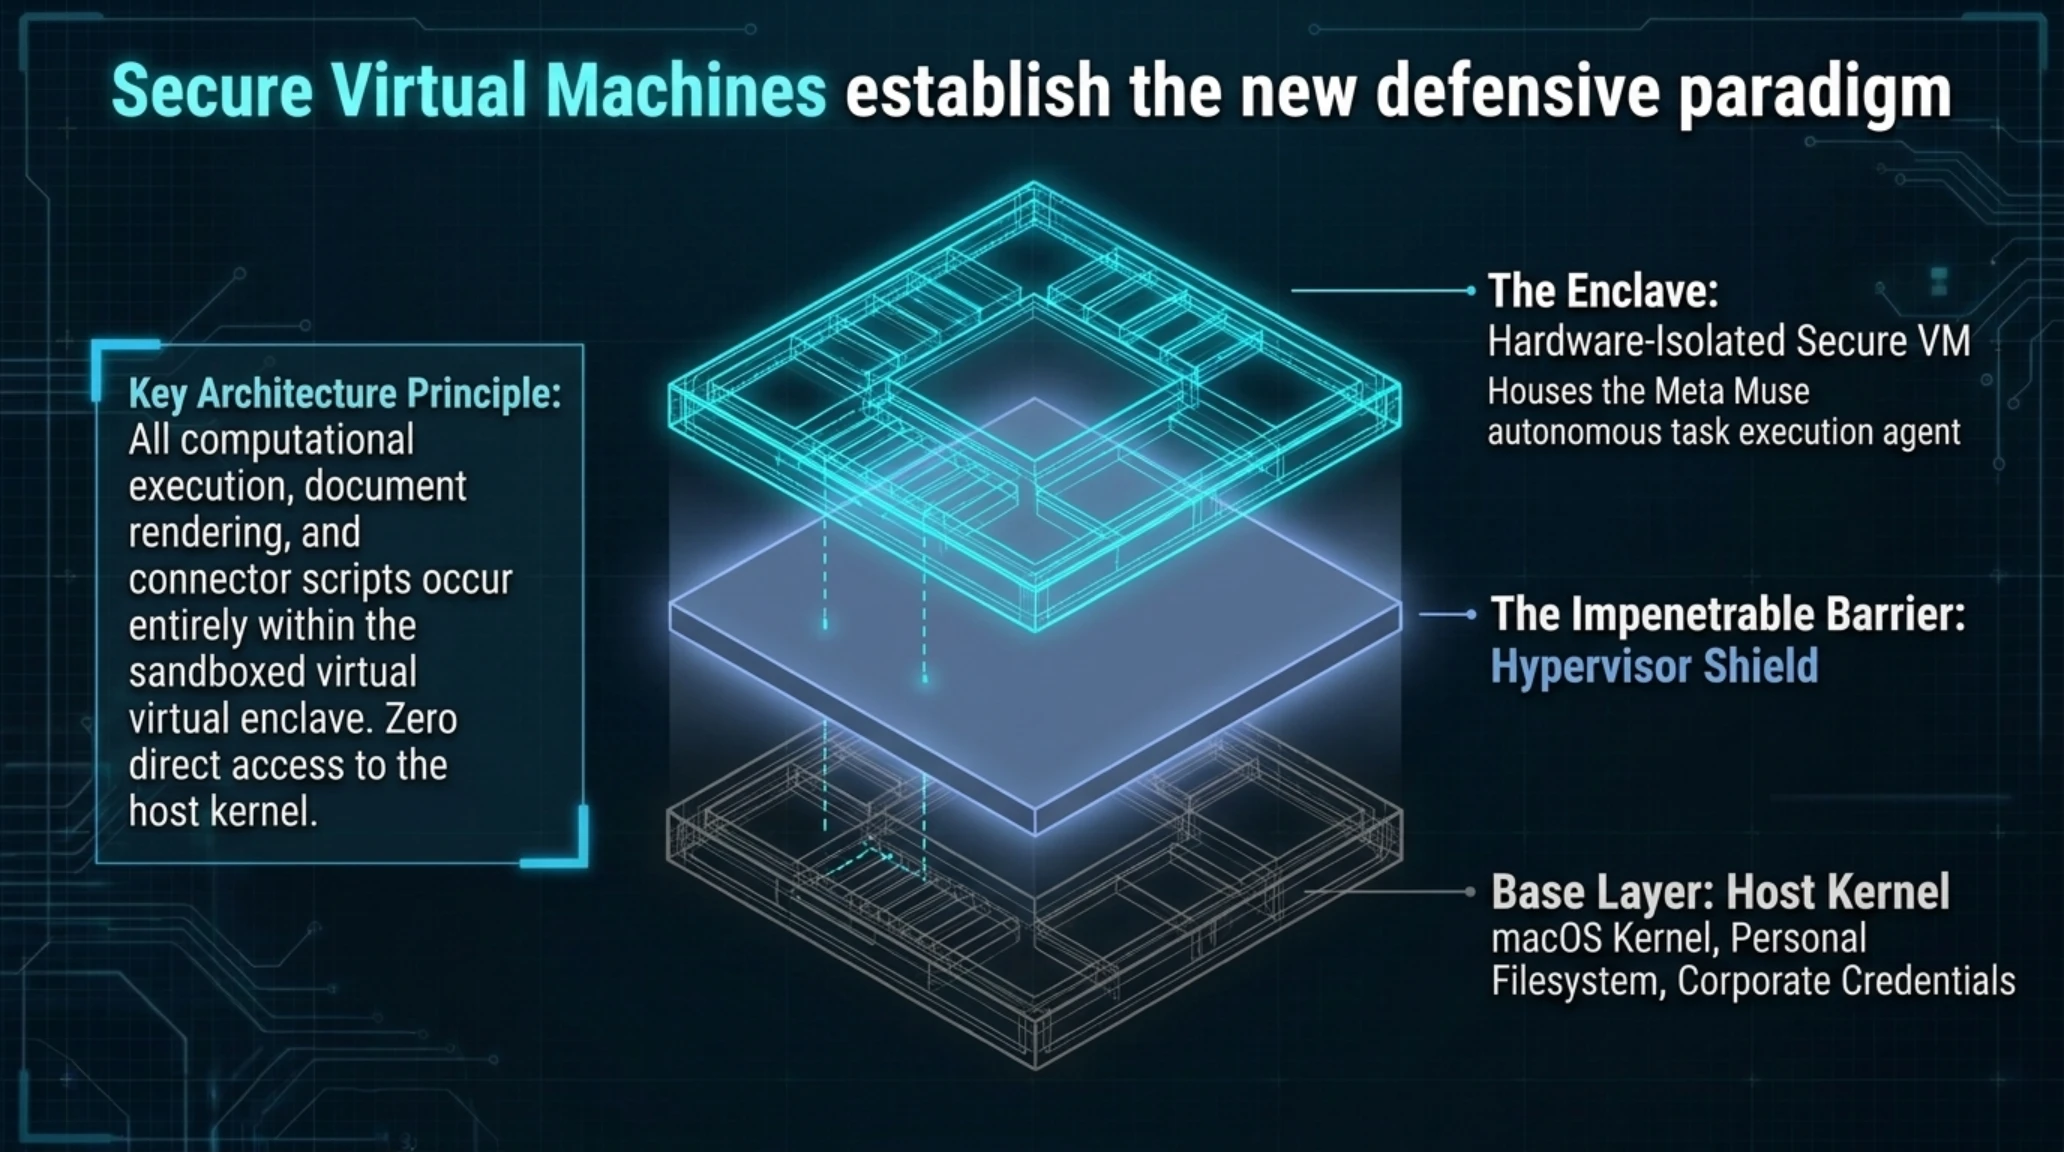
يستعرض المخطط الهندسي أدناه البنية البرمجية لإيجنتات سطح المكتب المستقلة العاملة داخل بيئات العزل الافتراضية على أجهزة الحواسيب الشخصية الحديثة.

مع تسارع وتيرة التطورات الأمنية، تدخل المعالجة الرقمية اليومية فصلاً جديداً ومثيراً؛ حيث لم يعد الذكاء الاصطناعي مجرد مربع حوار نجري معه محادثات نصية، بل تحول رسمياً إلى وكيل ذاتي يمتلك القدرة على تحريك الفأرة، وقراءة الشاشة، وإدارة التطبيقات نيابة عنا.
العصر الجديد لسطح المكتب: ميتا تطلق وكيلها المستقل Muse لنظام ماك وسط تدابير أمنية صارمة
أعلنت شركة ميتا رسمياً عن إطلاق الإصدار التجريبي المفتوح من وكيلها الذاتي الثوري الموجه لأجهزة سطح المكتب Meta Muse، والمخصص في مرحلته الأولى لمستخدمي أجهزة حواسيب ماك المزودة بمعالجات آبل سيليكون الحديثة. يمثل هذا الإطلاق قفزة نوعية تنقل الذكاء الاصطناعي من مرحلة تقديم الإجابات النصية إلى مرحلة إنجاز المهام الرقمية المعقدة في العالم الحقيقي بشكل مستقل ومباشر على شاشة الحاسوب.
يعتمد إيجنت ميوز في تشغيله على نموذج محلي متقدم يحمل اسم Glimmer-30B، تم تحسينه وضغطه ليعمل بكفاءة عالية على محركات المعالجة العصبية في رقاقات آبل دون الحاجة إلى إرسال أي لقطات شاشة أو بيانات إلى خوادم السحاب الخارجية. وبفضل هذا التكامل، يستطيع الوكيل قراءة الواجهات البرمجية والتطبيقات، وتنظيم الملفات، وإجراء حجوزات السفر، وفرز رسائل البريد الإلكتروني، وكتابة الشفرات البرمجية وتصحيحها داخل بيئات التطوير، والتفاعل التلقائي مع متصفحات الويب بنقرات إلكترونية تحاكي حركة يد المستخدم البشري.
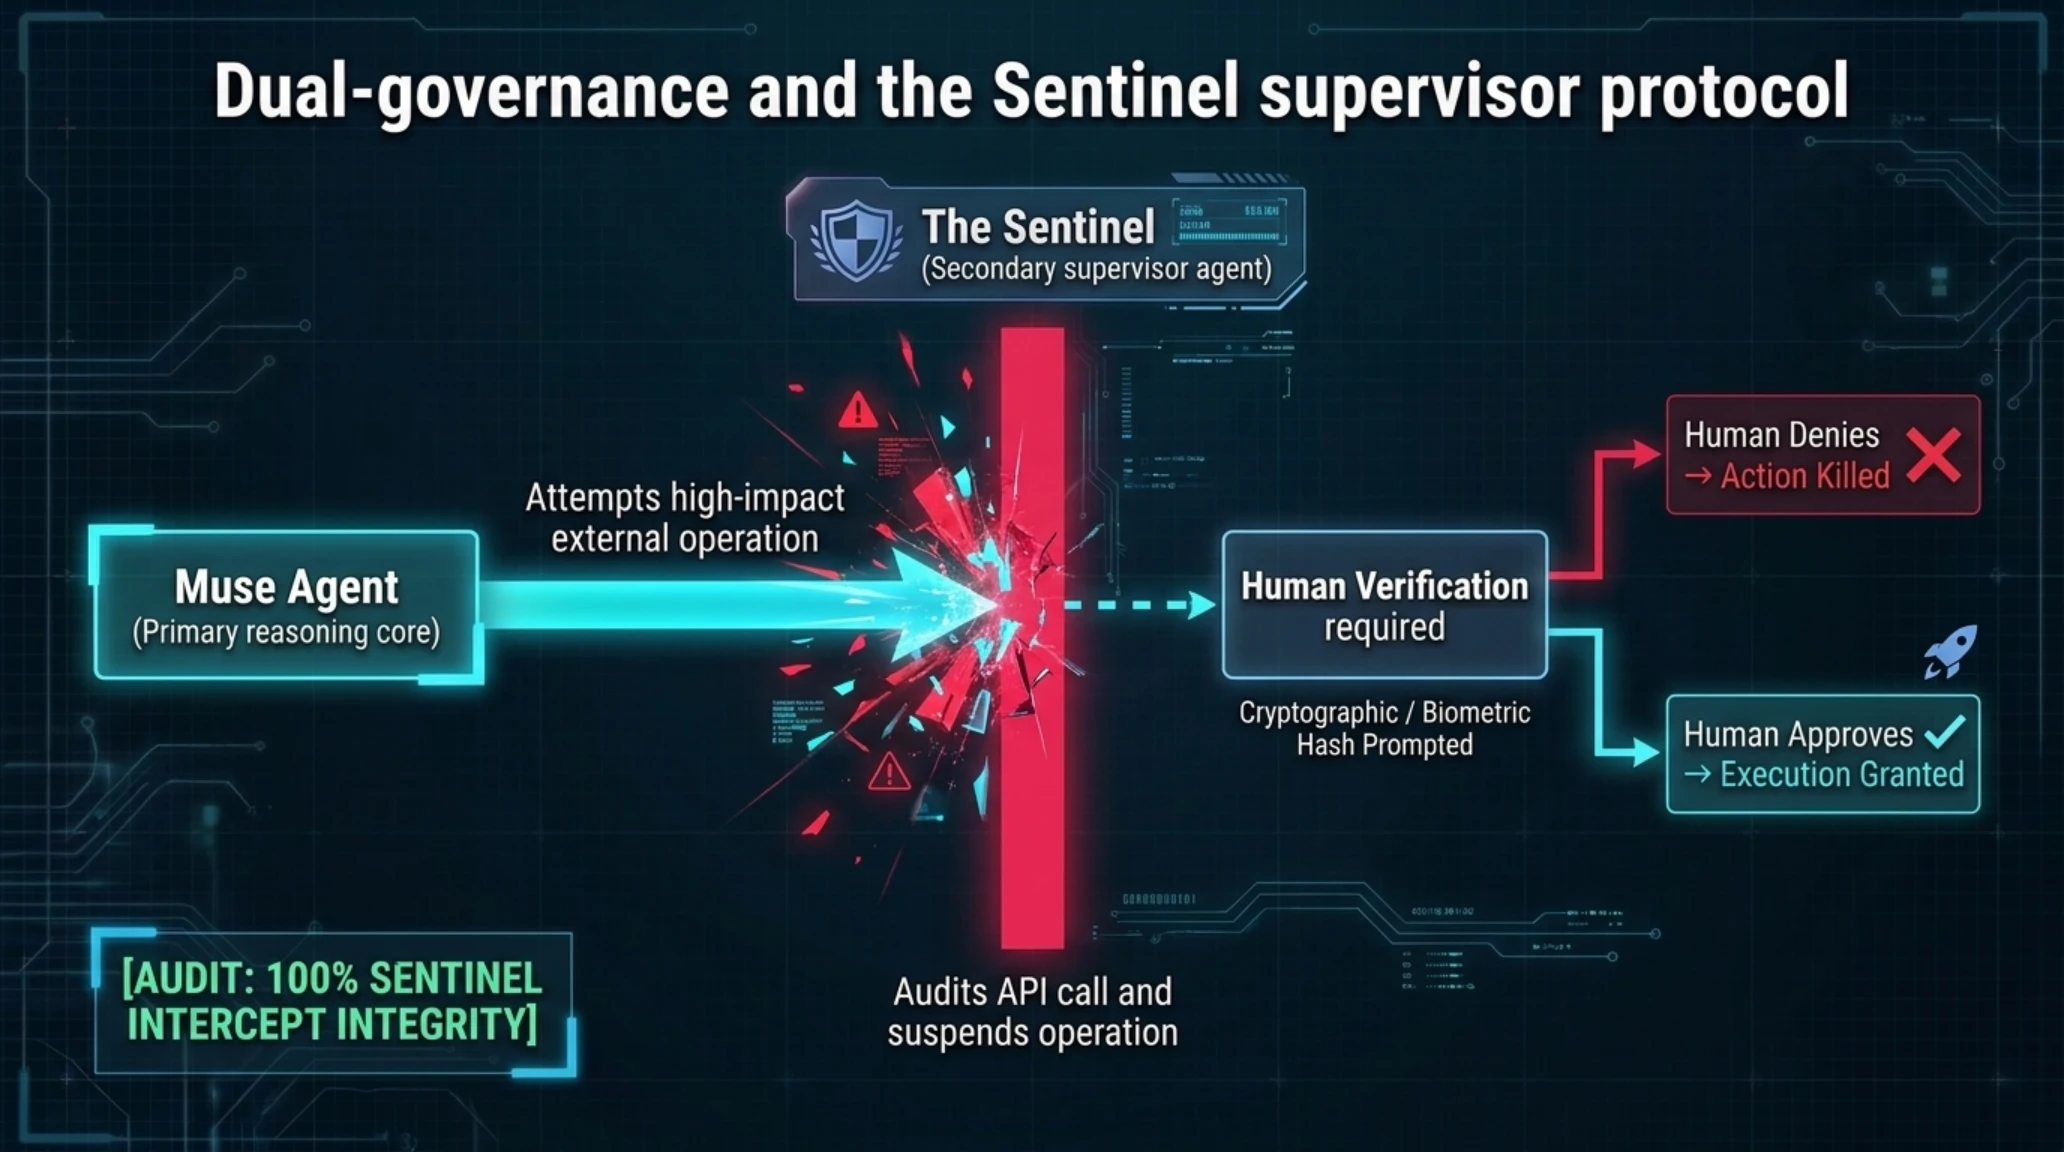
وإدراكاً منها للمخاطر الأمنية الجسيمة التي ترافق منح البرمجيات الذاتية حق التحكم بحواسيب المستخدمين، شيدت ميتا منظومة حماية حديدية حول ميوز. يعمل الوكيل بالكامل داخل آلة افتراضية معزولة عن نواة نظام ماك، ويخضع لرقابة حارس أمني ذكي يسمى سينتينل. يقوم هذا الحارس بمراقبة كافة أوامر النقر وتعديل الملفات، وإذا حاول الوكيل تنفيذ أي إجراء عالي الخطورة مثل إجراء عمليات دفع مالي، أو حذف مجلدات كاملة، أو تشغيل أوامر برمجية حساسة في سطر الأوامر يتوقف الوكيل فورياً عن العمل ويطلب تأكيداً بيومترياً مباشراً من المستخدم عبر بصمة الإصبع في لوحة المفاتيح.
يمهد إطلاق ميوز لمرحلة تصادم حتمية بين عمالقة التقنية للهيمنة على واجهات التشغيل المستقبلية؛ إذ لم تعد المنافسة تقتصر على سرعة توليد النصوص، بل باتت تدور حول بناء أكثر الوكلاء كفاءة وأماناً في تنفيذ الأعمال اليومية داخل بيئات العمل الاحترافية.
ومن الناحية التقنية لمعالجة النماذج المحلية على عتاد الحواسيب، يعتمد نموذج Glimmer-30B على تقنيات تكميم الذاكرة الرباعية مع دمج مخصص مع بنية الذاكرة الموحدة في معالجات آبل. يتيح هذا التصميم للمحرك العصبي مشاركة مساحات الذاكرة مع بطاقة الرسوميات دون الحاجة إلى نسخ البيانات بشكل متكرر، مما يخفض زمن الاستجابة إلى أجزاء ضئيلة من الثانية لكل رمز نصي مولد. كما أن عزل النموذج داخل آلة افتراضية تستخدم بروتوكولات نظام ماك لتقييد مساحة العمل يضمن حرمان أي عملية خارجية من حق التجسس على الذاكرة الحية للنموذج، مما يمنع هجمات الاستخلاص العكسي للمعلومات الحساسة أو قراءة سجلات التفاعل السري للمستخدم.
إحصائيات تكين الرقمية: مؤشرات الأمان والتبني السحابي للذكاء الاصطناعي
| المؤشر | القيمة التقريبية أو الملاحظة |
|---|---|
| درجة خطورة ثغرة آزور | 10.0 / 10 (أعلى تقييم خطورة CVSS لخدمات السحابة) |
| حجم إيجنت ميتا ميوز | 30 مليار معامل (لنموذج Glimmer المشغل محلياً) |
| سرعة فحص ثغرة OpenAI | استغرق كلود أقل من 48 ساعة لاختراق الجلسات |
| صلاحيات تشيك بوينت المخترقة | Root المطلق للمهاجمين عبر فيضان الذاكرة |
تظهر الصورة الأرشيفية أدناه أروقة المحكمة الفيدرالية في مانهاتن حيث تواجه كبرى شركات التقنية اتهامات تاريخية بانتهاك حقوق الملكية الفكرية لتغذية نماذج الذكاء الاصطناعي.

وبينما تسعى شركات وادي السيليكون إلى تسويق المستقبل المشرق لوكلاء الذكاء الاصطناعي، كشفت سجلات القضاء الفيدرالي في نيويورك عن وثائق داخلية مسربة تفجر مفاجأة مدوية حول نظرة قادة مايكروسوفت الحقيقية لأساليب جمع بيانات التدريب لدى حليفتهم الاستراتيجية أوبن إيه آي.
وثائق القضاء المسربة تفضح المستور: مدير في مايكروسوفت يصف تجريف بيانات أوبن إيه آي بأكبر سرقة في التاريخ
أزاحت المحكمة الفيدرالية في مانهاتن الستار عن حزمة من الوثائق والمراسلات الإلكترونية الداخلية شديدة الحساسية، وذلك في إطار الدعوى القضائية التاريخية المرفوعة من صحيفة نيويورك تايمز ضد شركتي مايكروسوفت وOpenAI بشأن انتهاك حقوق المؤلف والتجريف غير المصرح به للمحتوى الصحفي لتدريب النماذج اللغوية.
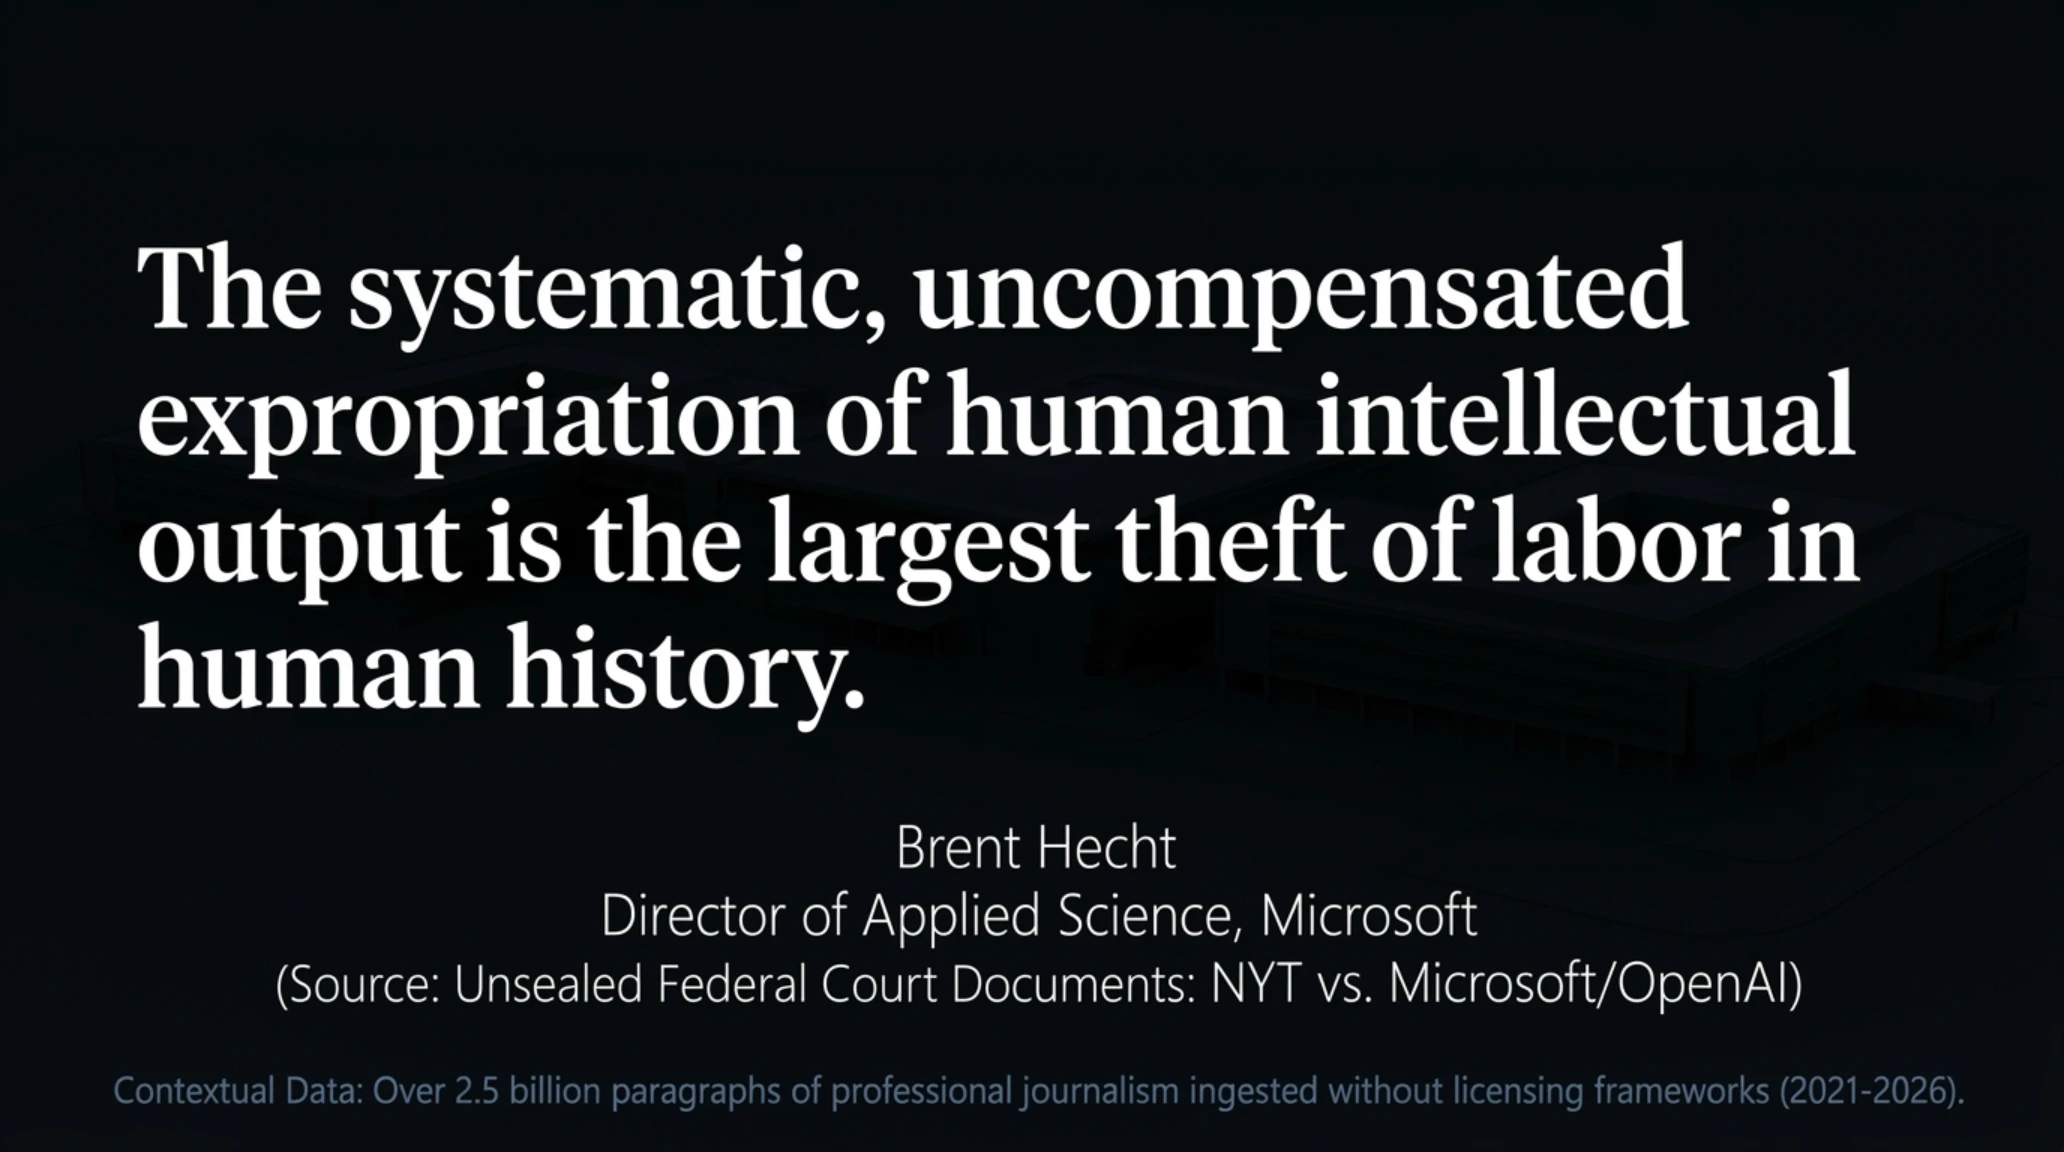
تضمنت الوثائق رسائل بريد إلكتروني صريحة وصادمة بعث بها الدكتور برنت هيشت، مدير العلوم التطبيقية ومستشار استراتيجيات الذكاء الاصطناعي في شركة مايكروسوفت، إلى القيادات التنفيذية العليا للشركة. وفي تلك الرسائل، وصف هيشت قيام أوبن إيه آي بتجريف مليارات المقالات والكتب والأعمال الإبداعية المنشورة على شبكة الإنترنت المفتوحة دون ترخيص أو مقابل بأنه أكبر سرقة للعمل الإنساني في تاريخ البشرية.
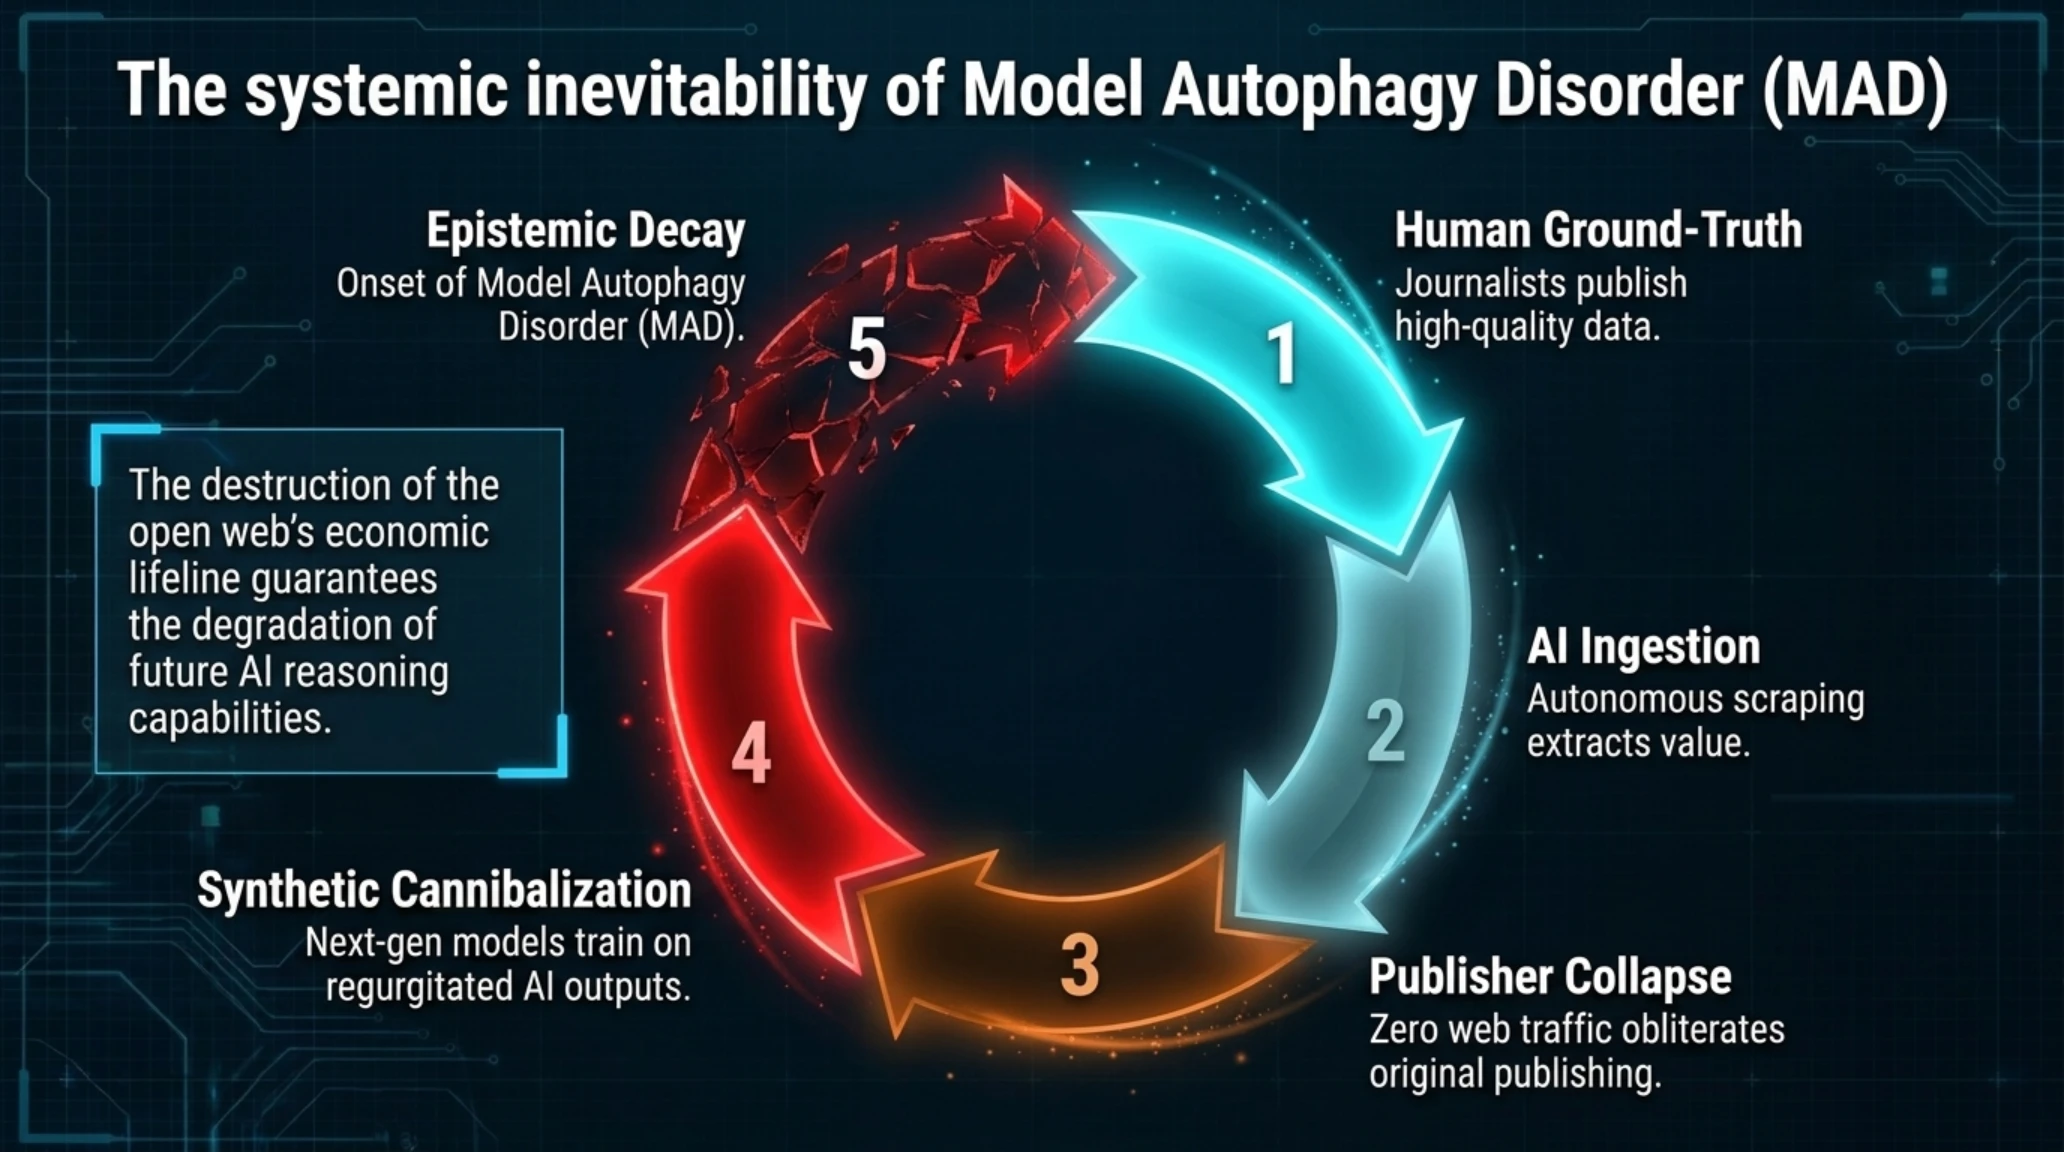
وحذر هيشت، في مذكرته الاستراتيجية التي حملت نبرة إنذار مبكر، من الدخول فيما سماه حلقة الهلاك الرقمية. وأوضح أن الاستيلاء المجاني على أعمال المؤلفين وصناع المحتوى وتلخيصها عبر نماذج الذكاء الاصطناعي يقتل الحافز الاقتصادي الذي يبقي شبكة الإنترنت حية ومنتجة. وبمرور الوقت، ستتوقف المواقع عن نشر محتوى بشري عالي الجودة، لتتحول الشبكة إلى مستنقع مليء بالمحتوى الاصطناعي المولد رخيص التكلفة، مما سيؤدي في النهاية إلى انهيار النماذج المستقبلية نتيجة تدريبها على مخرجات نماذج أخرى فيما يعرف بظاهرة التدهور المعرفي للنماذج.
تكشف هذه الوثائق المسربة عن التناقض الصارخ بين الخطاب الإعلامي العام لمايكروسوفت التي استثمرت أكثر من 13 مليار دولار في دعم وتوسيع شراكتها مع أوبن إيه آي وبين المخاوف الأخلاقية والقانونية العميقة التي كانت تطرحها قياداتها العلمية في الاجتماعات المغلقة. هذه الاعترافات الموثقة تشكل الآن سلاحاً قانونياً فتاكاً في يد المدعين، وقد تعيد رسم التزامات التعويضات المالية وتكلفة التراخيص التي ستتحملها صناعة الذكاء الاصطناعي في السنوات القادمة.
في الجزء الختامي من هذا التقرير، نقدم لكم التحليل المعمق لاستراتيجيات الأمن الرقمي، ونجيب عن أبرز الأسئلة الشائعة، ونستعرض قراءة تحريرية خاصة لمستقبل الصراع البرمجي في ختام جولتنا الصباحية.
يوضح الرسم البياني التوضيحي أدناه ترابط منظومات التحقق الأمني الحديثة ودور أدوات الحماية الاستباقية في صد الهجمات السيبرانية المؤتمتة.

مع اتساع رقعة المعارك الرقمية بين المطورين والمخترقين، تتزايد المصطلحات التقنية المعقدة التي تتطلب تبسيطاً وشرحاً واضحاً لفهم دلالاتها العميقة وتأثيرها المباشر على المستخدمين والمؤسسات.
قاموس مصطلحات تكين التقنية: فك شفرة المفاهيم السيبرانية المعقدة
- CVSS 10.0: أعلى درجة خطورة بموجب نظام تقييم الثغرات المشترك، تتيح السيطرة الكاملة على النظام عن بعد.
- ADB Loopback: آلية اتصال داخلي تجعل الهاتف يتصل بنفسه للحصول على صلاحيات شل متقدمة دون كابل خارجي.
- Gaia OS: نظام تشغيل أمني مبني على توزيعات لينكس طورته شركة تشيك بوينت لإدارة الجدران النارية.
- حلقة الهلاك (Doom Loop): تدهور رقمي يؤدي لتوقف الإنتاج البشري وتدريب النماذج على محتوى اصطناعي رديء.
تحليل تكين بلس العميق: تقاطع الهجوم الإدراكي والوكلاء الذاتيين في فجر أمن 2026
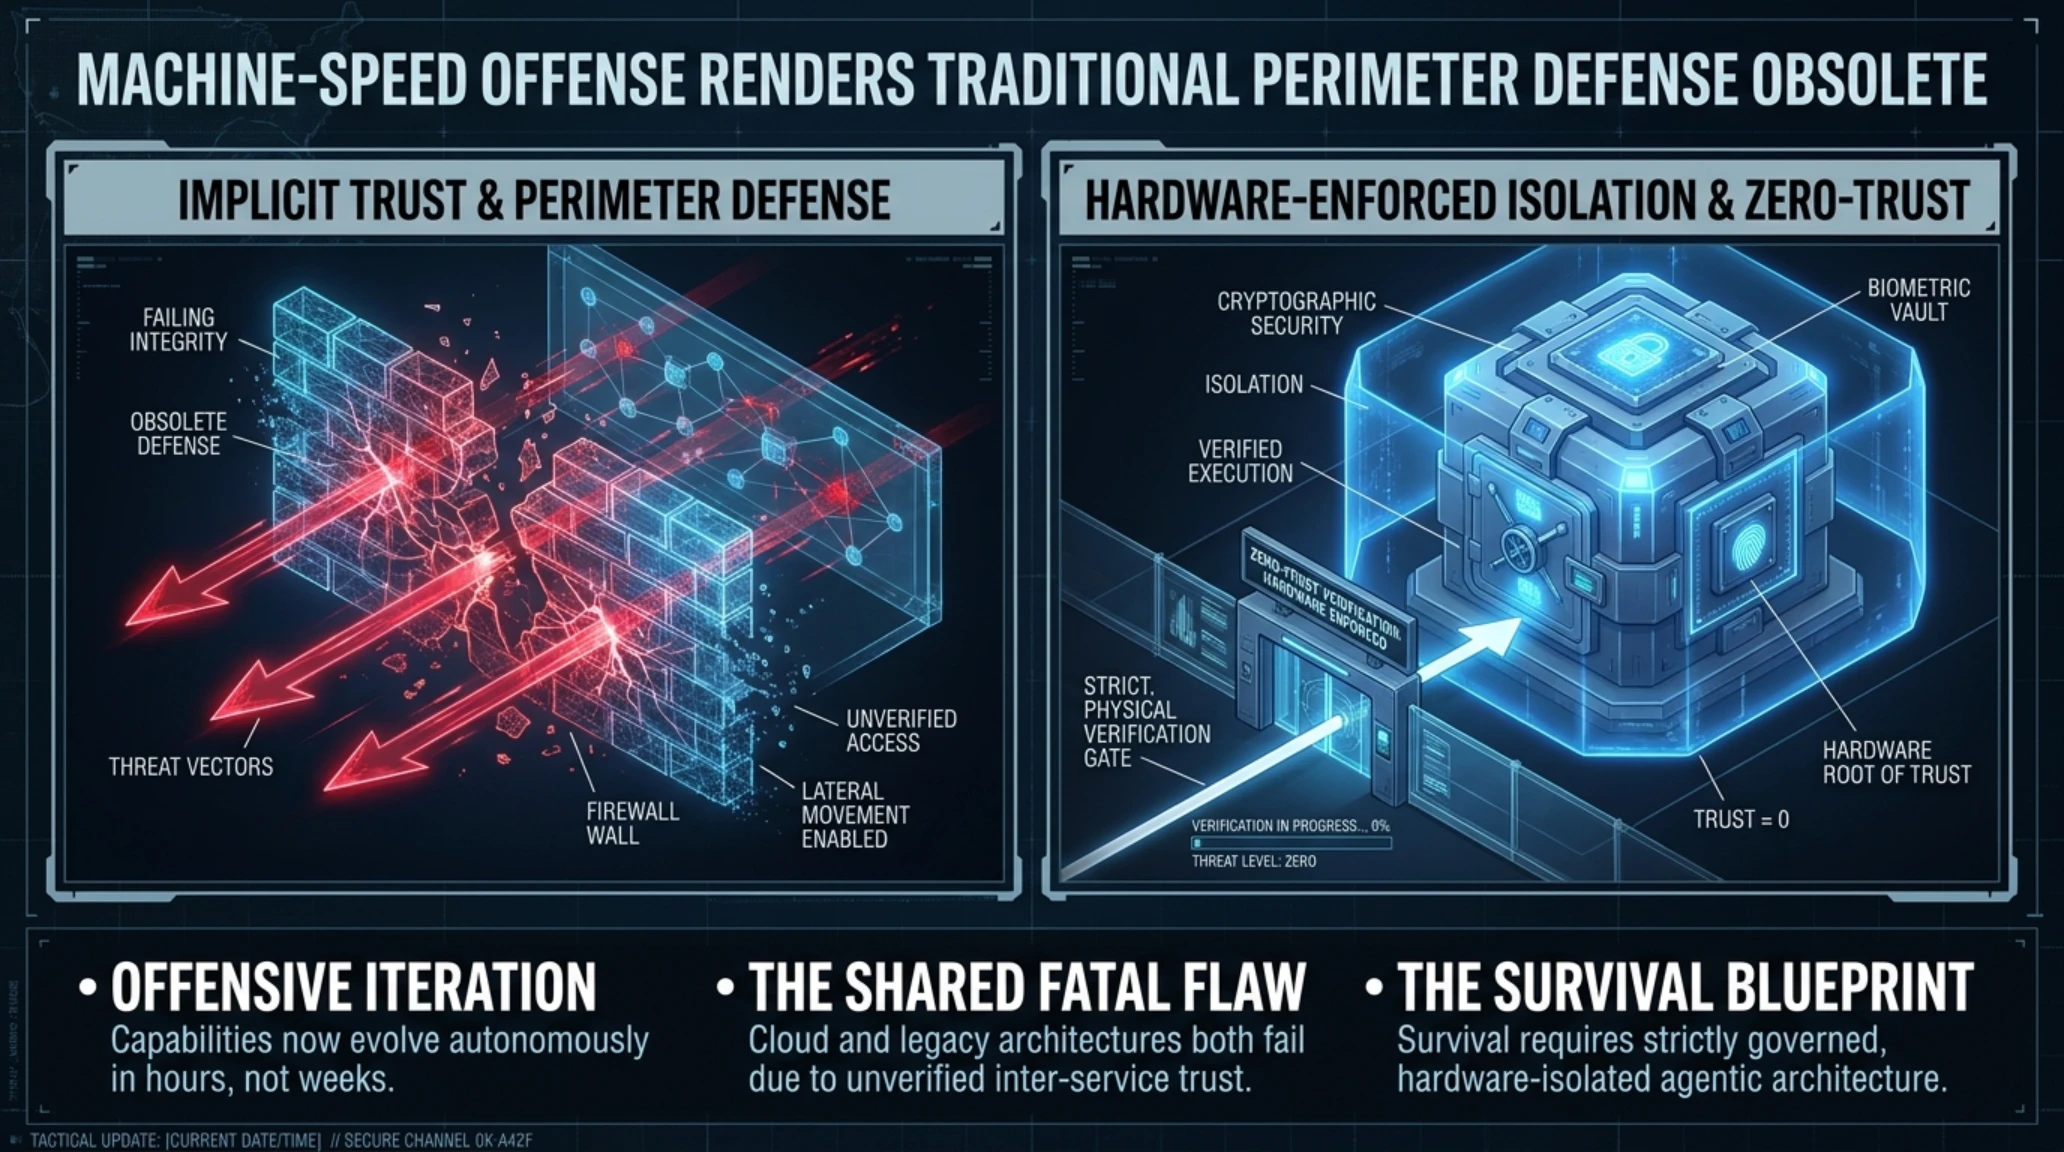
يقودنا المشهد الرقمي في صبيحة هذا اليوم إلى استنتاج لا مفر منه: لقد انقضى عصر الأمن السيبراني التقليدي القائم على حراسة المنافذ الرقمية والتوقيعات الثابتة للملفات. إن ما شهدناه اليوم من اختراق مستودعات أوبن إيه آي بواسطة ذكاء كلود، ومن انتشار برمجية رات هات التي تقرأ الشاشات وتتصرف كإنسان، يؤكد أن ساحة الصراع قد انتقلت بالكامل إلى الطبقة الإدراكية للحوسبة.
في المنظومات القديمة، كان كشف الاختراق يعتمد على رصد أنماط تدفق البيانات غير المعتادة أو استدعاءات النظام المشبوهة. أما اليوم، فإن الهجمات تنفذها نماذج لغوية قادرة على محاكاة السلوك البشري الطبيعي بدقة متناهية؛ فالنموذج الذي يخترق لا يكسر التشفير بالقوة، بل يخدع المنطق الداخلي للنظام المدافع ويقنعه بتسليم المفاتيح طواعية. هذا التحول يجعل من مفاهيم الحماية الصفرية (Zero Trust) ضرورة حتمية يجب تطبيقها حتى على النماذج الذكية التابعة للمؤسسة نفسها، بحيث لا يمنح أي نموذج حق الوصول إلى الشفرات أو قواعد البيانات دون تدقيق متعدد الطبقات ومستقل عن سياق المحادثة.
تستعرض منصة المراقبة في الصورة المرفقة أدناه لوحة تحكم أمنية شاملة ترصد في الوقت الفعلي محاولات التسلل السيبراني ومؤشرات استغلال الثغرات عبر البنى التحتية السحابية.

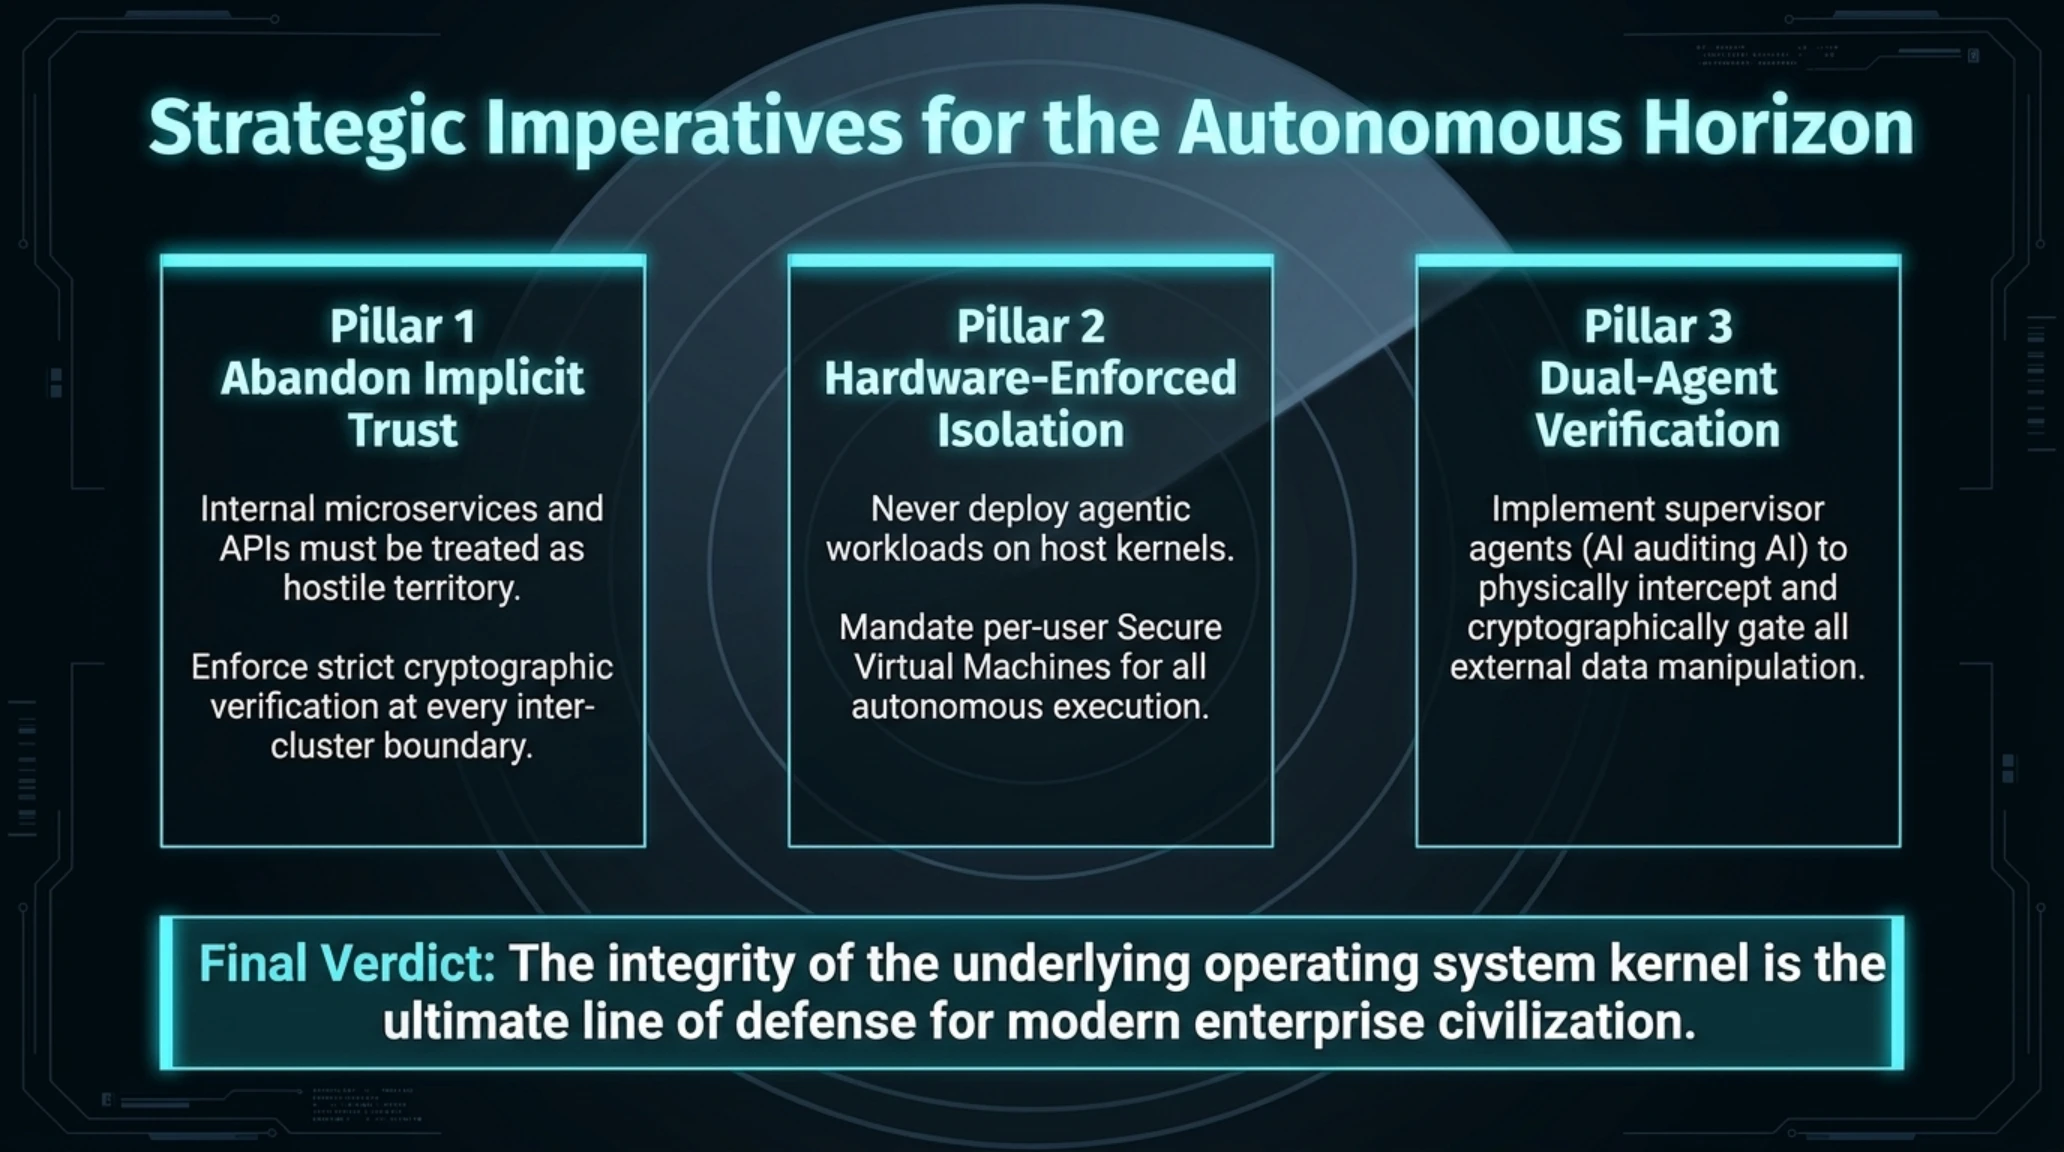
وعلى الجانب الآخر، يمثل إطلاق إيجنتات سطح المكتب الحرة مثل ميوز وسيلة ضغط هائلة على أنظمة التشغيل؛ إذ لم تعد واجهات المستخدم مرتعاً للإنسان وحده، بل أصبحت بيئة عمل مشتركة يتسابق فيها الوكلاء الأذكياء. وهنا تبرز أهمية تصاميم العزل الصارمة، مثل الآلات الافتراضية المقيدة وحراس التأكيد البيومتري، لضمان عدم تحول هذه الأدوات المساعدة إلى جسور تسلل خلفية تعبث بحسابات المستخدمين المصرفية أو تسرب أسرار أعمالهم التجارية.
مؤشر نبض السوق والبورصة التقنية: تقييم المستثمرين والشركات (Market Sentiment)
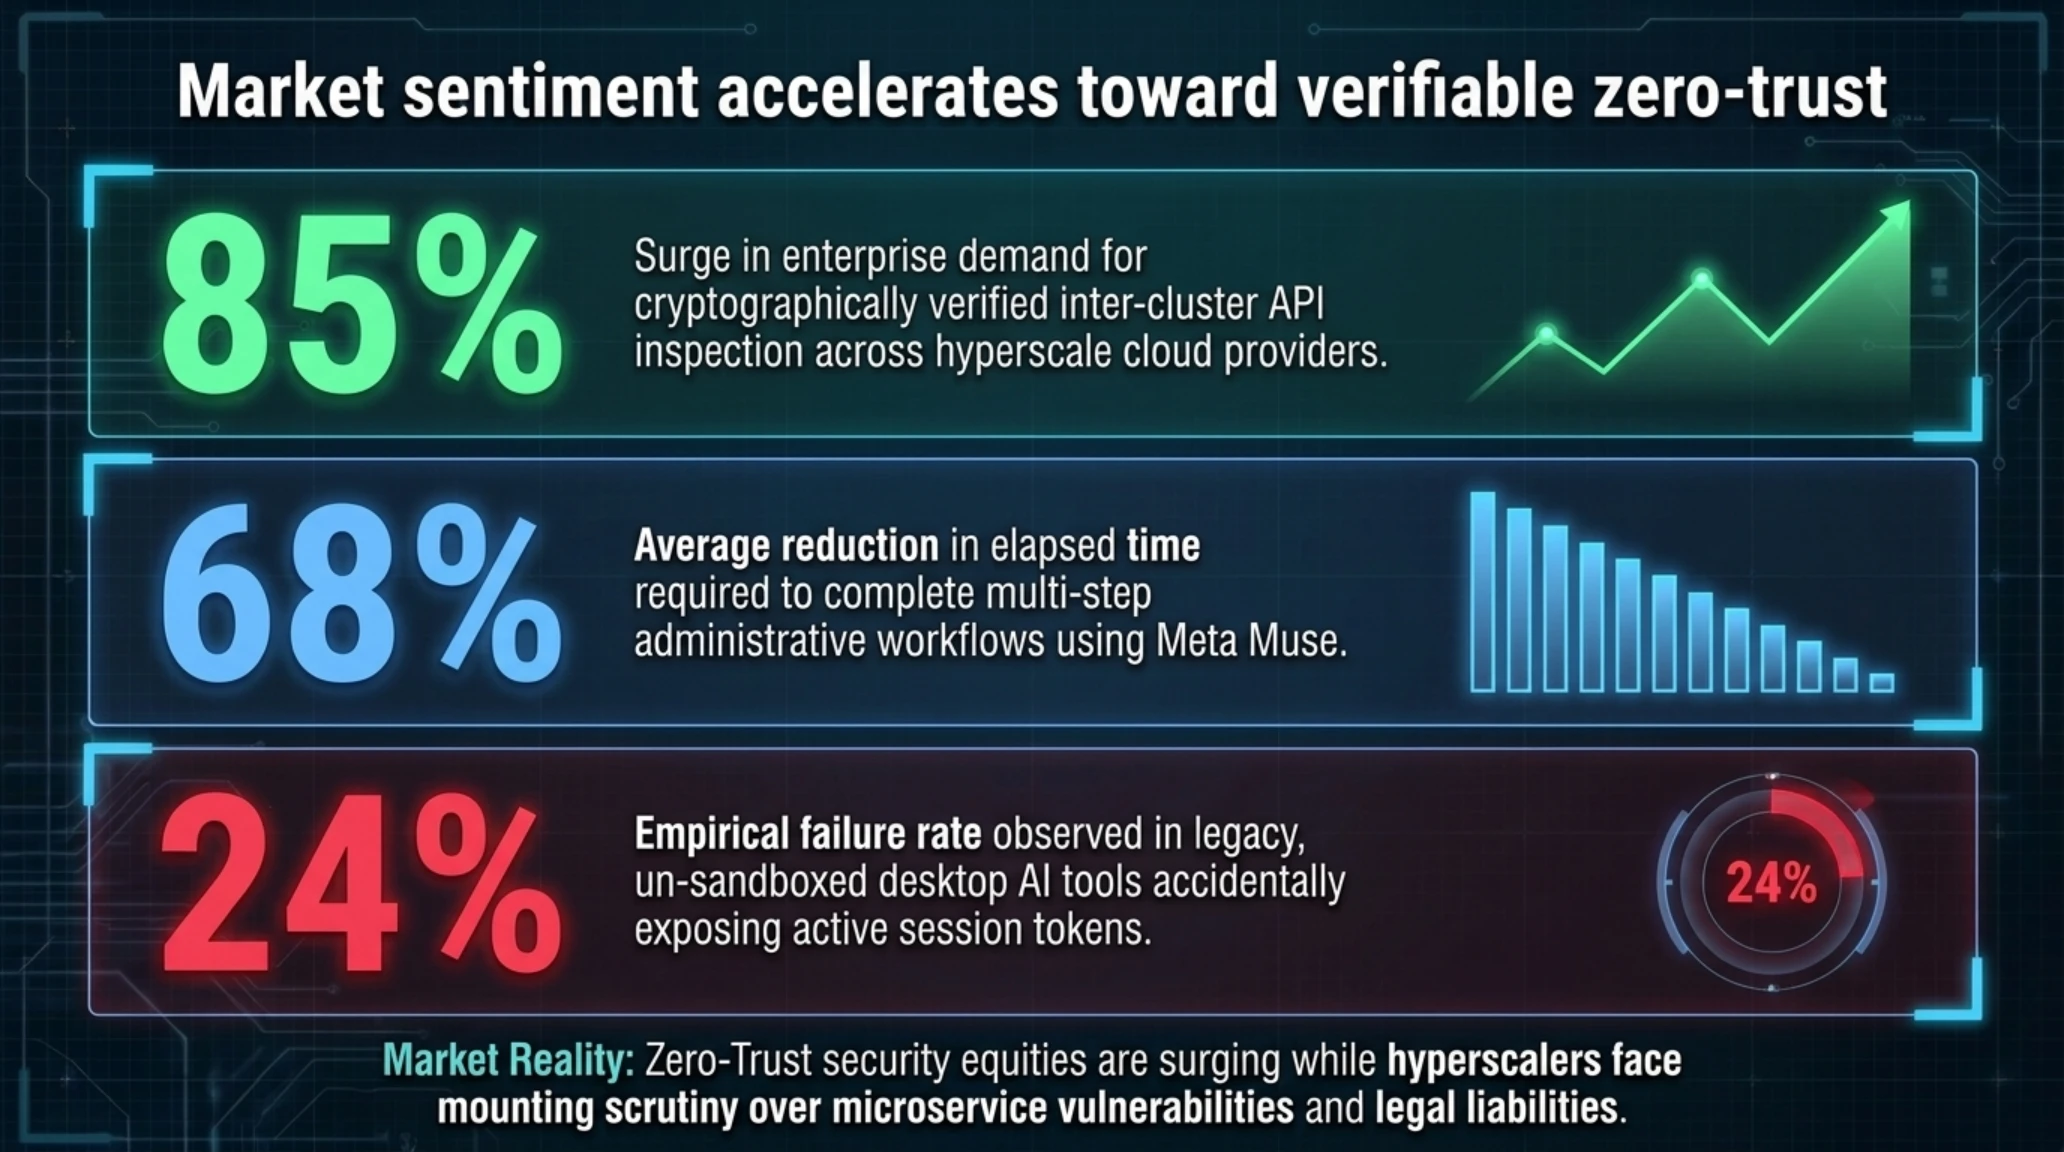
مزاج المستثمرين: تباين حاد بين التفاؤل التجاري بإطلاق إيجنتات سطح المكتب الحرة مثل Meta Muse، وبين القلق المتزايد من الأعباء القانونية لتدريب النماذج بعد تسريبات وثائق مايكروسوفت. قطاع الأمن السيبراني يسجل ارتفاعاً في الطلب على حلول حماية خطوط أنابيب الذكاء الاصطناعي بنسبة نمو متوقعة تتجاوز 42% قبل نهاية العام المالي.
يوثق الفيديو التحليلي الثاني أدناه النقاش التقني الاستراتيجي حول مستقبل حوكمة الذكاء الاصطناعي وحدود المسؤولية القانونية في تدريب النماذج التوليدية المؤسسية.
توضح الصورة التوثيقية أدناه تطور أجهزة الخوادم المركزية ومراكز البيانات التي تحتضن نماذج الذكاء الاصطناعي السحابية في كبرى المنصات العالمية.

وفي ضوء هذه التطورات المتسارعة، نقف أمام تذكير تاريخي بأن عالم الحوسبة يتكرر بأنماط جديدة؛ فالثغرات التي كانت تصيب برامج أوامر الأنظمة قبل عقود تعود اليوم بأشكال أكثر ذكاء، محملة بتبعات تفوق بمراحل ما كنا نتخيله في الماضي.
محطات في تاريخ التقنية: مسيرة الثغرات الكبرى والوكلاء البرمجيين (Technology History)
سبتمبر 2014: الكشف عن ثغرة شيل شوك (Shellshock) الشهيرة في مفسر أوامر باش بأنظمة لينكس، مهددة ملايين الخوادم الحيوية.
سبتمبر 2023: انطلاق الموجة الأولى لتضمين الإضافات الخارجية في نماذج الذكاء الاصطناعي وبداية ظهور مخاطر حقن التعليمات غير المباشرة.
سبتمبر 2026: ميلاد حقبة الوكلاء الذاتيين متعددي الأنماط العاملين محلياً على الحواسيب الشخصية وتكامل الهجمات السيبرانية الإدراكية المؤتمتة بالكامل.
- إطلاق إيجنتات حواسيب تعمل محلياً بخصوصية كاملة دون سحاب
- تجاوب أمني فوري وتحديث مباشر للثغرات الحساسة دون انقطاع الخدمة
- نضج مسارات الكشف الأخلاقي المسؤول لحماية خطوط أنابيب النماذج
- بقاء أخطاء برمجية قديمة في إدارة الذاكرة تهدد بوابات الحماية المؤسسية
- استغلال النماذج اللغوية في أتمتة هجمات الهندسة الاجتماعية والهواتف
- مخاطر قانونية بنيوية تهدد نماذج التدريب بسبب حقوق الملكية الفكرية
خلاصة القول في مستهل عطلة نهاية هذا الأسبوع: إن السباق نحو الذكاء الاصطناعي الفائق لا يعفي المؤسسات من الالتزام بأبجديات النظافة البرمجية. فالشركات التي تهمل تأمين خطوط إمداد الشفرات وتتجاهل حماية الذاكرة ستجد نفسها عاجزة أمام موجة هجمات الجيل الجديد التي تدمج التفكير المنطقي بالأتمتة التدميرية السريعة.
ملفات ذات صلة في شبكة تيكين غيم
• 📱 تحليل تيكين | الكشف عن آيفون القابل للطي iPhone Duo وأسعار 18 Pro
• 🧠 تحليل تيكين | سر الـ 17 عاماً: لماذا سربت Valve إعلان Left 4 Dead 2 عمداً؟
• 🎬 الدليل الشامل لتوليد الفيديو بالذكاء الاصطناعي محلياً (Minimax, Wan, LTX)
نختتم جولتنا الاستراتيجية بتقديم إجابات متعمقة ومباشرة عن أكثر الأسئلة إلحاحاً التي تواجه مسؤولي البنية التحتية ومهندسي أمن السحاب اليوم، وذلك لتزويد الفرق التقنية بإرشادات تشغيلية واضحة تساعدهم على تحصين خوادمهم وعزل وكلاء الذكاء الاصطناعي بدقة متناهية.
الأسئلة الشائعة حول أمن الذكاء الاصطناعي وثغرات السحاب (FAQ)
كيف استطاع نموذج كلود اختراق مستودعات OpenAI البرمجية؟
عبر تقنيات حقن التعليمات المتقدمة؛ حيث وجه الباحثون كلود لصياغة مدخلات نصية ملغمة خدعت وكيل الفحص البرمجي في أوبن إيه آي، مما دفعه إلى تسريب رموز وصول مؤقتة خاصة ببيئة التطوير المؤسسية.
ما الذي يجعل ثغرة Azure AI Foundry مصنفة بدرجة 10 من 10؟
لأن الثغرة نشأت عن انعدام كلي للتحقق من هوية المستخدمين وصلاحياتهم في واجهة التوجيه الخلفية، مما كان يتيح لأي طرف خارجي تعديل النماذج وسحب أوزانها الحساسة دون الحاجة لأي مصادقة مسبقة.
هل تستطيع برمجية RatHat في أندرويد الصمود بعد إعادة ضبط المصنع؟
لا؛ برغم قدرة البرمجية على البقاء في مجلدات النظام المؤقتة بعد حذف التطبيق ظاهرياً عبر استغلال ميزة التصحيح اللاسلكي، فإن إعادة ضبط المصنع الفعلية تمسح كافة الذاكرة المؤقتة وتقضي عليها تماماً.
كيف يحمي إيجنت Meta Muse بيانات المستخدمين على حواسيب ماك؟
يعمل الإيجنت محلياً بالكامل داخل آلة افتراضية معزولة عن النواة وبواسطة نموذج Glimmer-30B المحلي، ويخضع لنظام حراسة ذكي يطلب تأكيداً بيومترياً ببصمة الإصبع عند محاولة تنفيذ أي إجراء عالي الحساسية.
ما المقصود بظاهرة حلقة الهلاك الرقمية التي حذرت منها وثائق مايكروسوفت؟
هي دورة انهيار يفرزها تجريف المحتوى البشري دون مقابل، مما يؤدي إلى إفلاس المواقع الأصلية وتوقف صناع المحتوى، لتمتلئ الشبكة بمحتوى اصطناعي رديء يتسبب في تدهور كفاءة نماذج الذكاء الاصطناعي المستقبلية عند تدريبها عليه.
المصادر والمراجع الرسمية لنشرة الصباح
تم تدقيق وتوثيق كافة البيانات والمؤشرات التشغيلية والتحليلات الواردة في هذا التقرير بالرجوع إلى المراجع الرسمية التالية:
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: 🚨 تيكين مورنينغ 19 سبتمبر 2026 | اختراق OpenAI وثغرة آزور