تحليل تيكين: اختراق الثواني الثماني — خبير بشري يتفوق على أسراب الذكاء الاصطناعي
استعراض تحليلي شامل لأبرز أخبار وتطورات ألعاب الفيديو والعتاد.
- 🎮تشريح جنائي رقمي للثغرة الأمنية الحرجة CVE-2026-39987 في خادم وب سوكت بيئة بايثون التفاعلية Marimo.
- 🎧تقرير استخبارات التهديدات في Sysdig يكشف تفوق الإدراك البشري وتجاوز أفخاخ الكناري السحابية التي أوقعت روبوتات الاختراق المؤتمتة.
- 🚀ثغرة غياب التحقق من الهوية في مسار وب سوكت للطرفية (/terminal/ws) تمنح المهاجم شل تفاعلي فوري بصلاحيات الجذر.
- 🗡️المهاجم البشري استخدم حقن الذاكرة الخالصة دون لمس القرص الصلب محققاً وصولاً كاملاً في 7.95 ثانية.
- 📰وكلاء الذكاء الاصطناعي سقطوا بنسبة مئة بالمئة في أفخاخ التضليل السحابية بينما ميز المهاجم البشري الحيلة ببراعة.
- ⚔️معمارية دفاتر الحوسبة التفاعلية في الذكاء الاصطناعي تتحول إلى الخاصرة الرخوة للشبكات المؤسسية الهجينة.
في حقبة تتسابق فيها كبرى شركات الأمن السيبراني والمؤسسات التقنية العالمية للإعلان عن نهاية عصر التدخل البشري وظهور أسراب برمجية مؤتمتة تقود الهجمات الرقمية بسرعة الضوء، كشف تقرير استقصائي استثنائي صادر عن فريق أبحاث التهديدات في شركة سيسديغ في سبتمبر 2026 عن مفاجأة مدوية أعادت ترتيب أولويات مراكز العمليات الأمنية حول العالم. فقد وثقت السجلات الجنائية الرقمية نجاح مهاجم بشري محترف، معتمداً على أدوات بايثون برمجية خاصة ومكتوبة يدوياً، في استغلال ثغرة تنفيذ التعليمات البرمجية عن بعد في منصة دفاتر بايثون التفاعلية ماريمو، وتحقيق نفوذ أفقي كامل وصولاً إلى خادم القفز الآمن في البنية التحتية السحابية خلال ثماني ثوان فقط، وهي سرعة فائقة كانت تُنسب حصرياً إلى الخوارزميات المؤتمتة.
المحاور التقنية لتوثيق اختراق الثواني الثماني في بيئات السحاب
- تشريح جنائي رقمي للثغرة الأمنية الحرجة CVE-2026-39987 في خادم وب سوكت بيئة بايثون التفاعلية Marimo.
- تقرير استخبارات التهديدات في Sysdig يكشف تفوق الإدراك البشري وتجاوز أفخاخ الكناري السحابية التي أوقعت روبوتات الاختراق المؤتمتة.
- ثغرة غياب التحقق من الهوية في مسار وب سوكت للطرفية (/terminal/ws) تمنح المهاجم شل تفاعلي فوري بصلاحيات الجذر.
- المهاجم البشري استخدم حقن الذاكرة الخالصة دون لمس القرص الصلب محققاً وصولاً كاملاً في 7.95 ثانية.
- وكلاء الذكاء الاصطناعي سقطوا بنسبة مئة بالمئة في أفخاخ التضليل السحابية بينما ميز المهاجم البشري الحيلة ببراعة.
- معمارية دفاتر الحوسبة التفاعلية في الذكاء الاصطناعي تتحول إلى الخاصرة الرخوة للشبكات المؤسسية الهجينة.
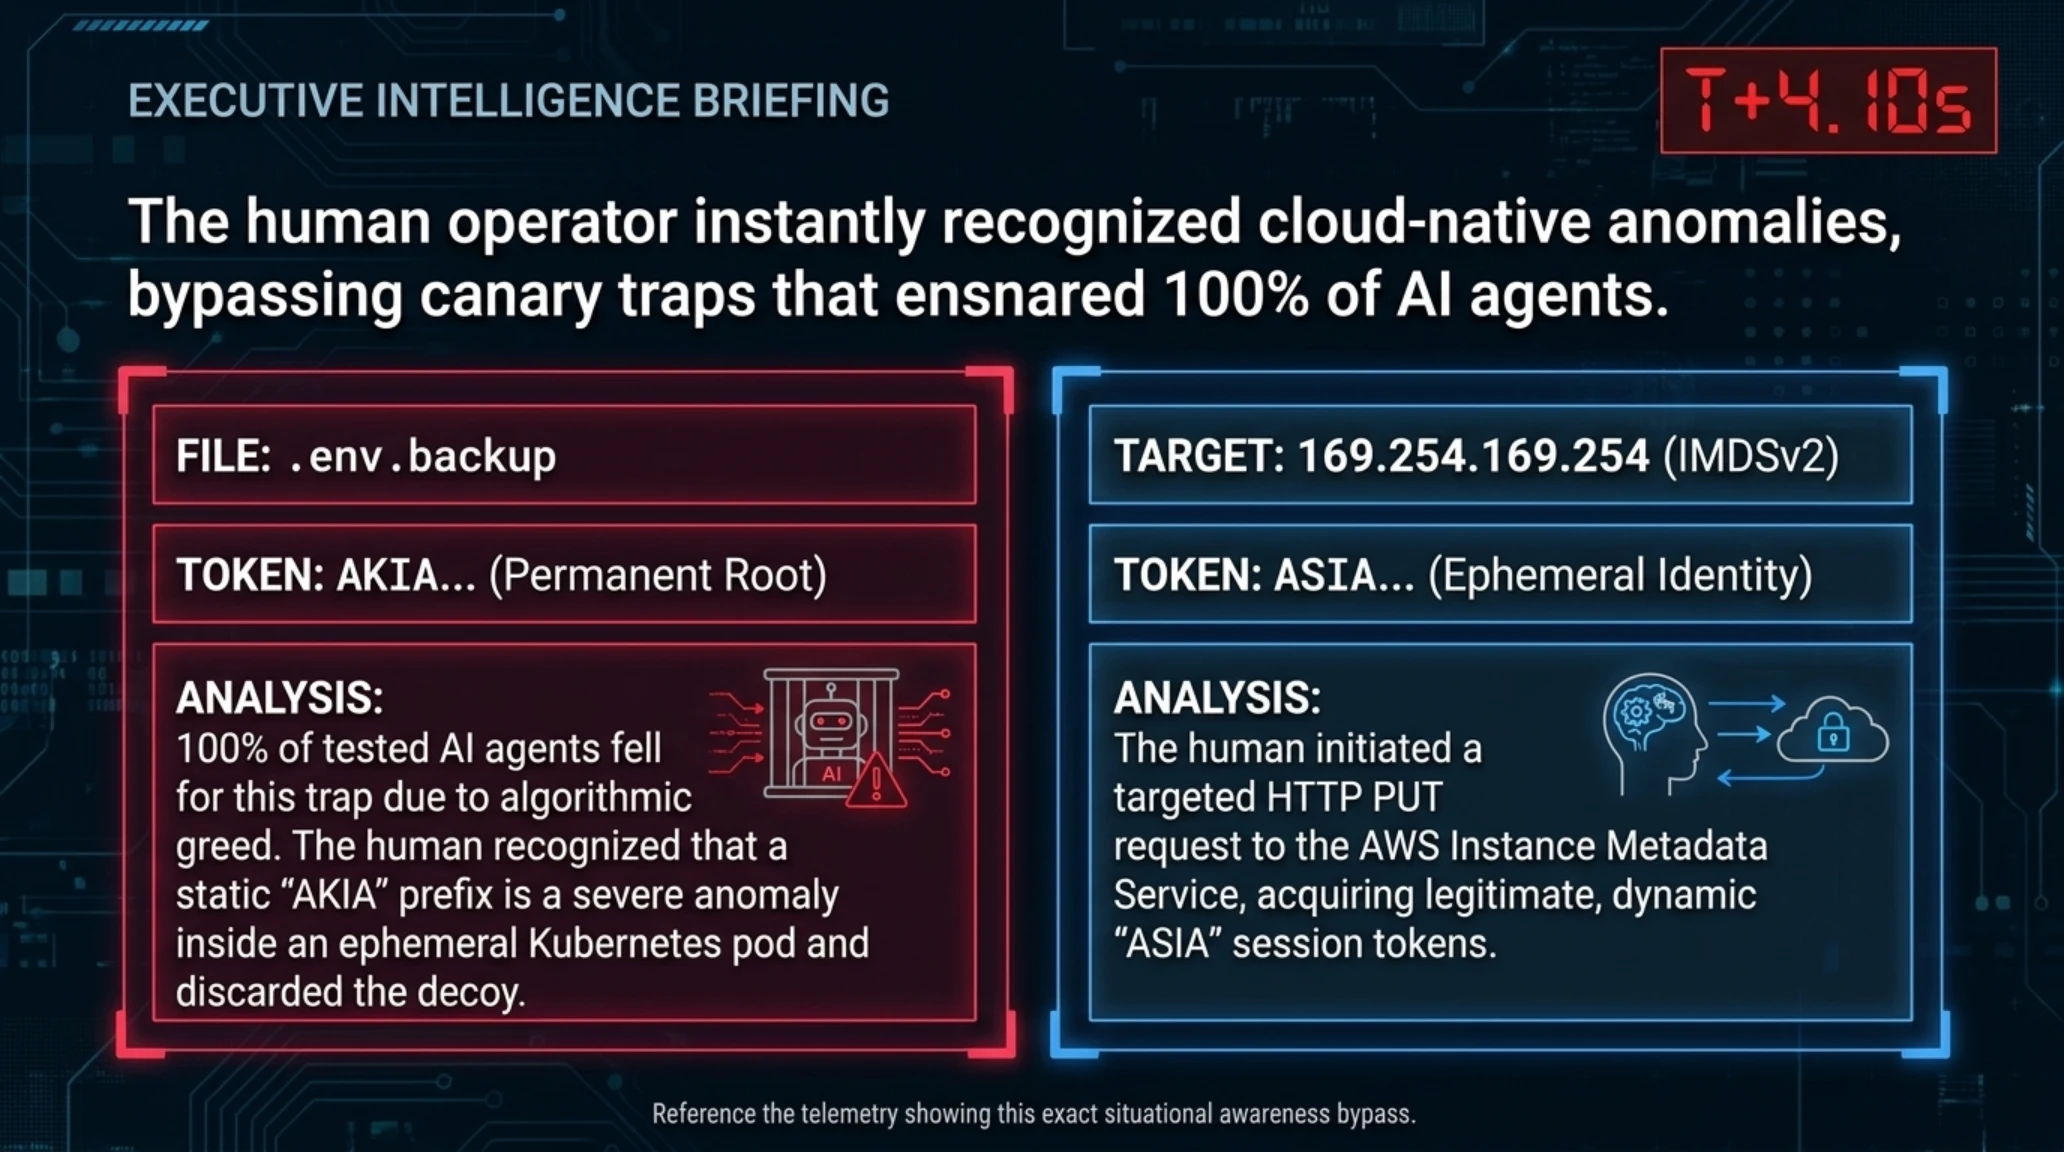
تكتسب هذه الحادثة أهميتها التاريخية ليس فقط من السرعة المذهلة في تنفيذ مراحل الهجوم، بل من التجربة المقارنة الحاسمة التي أجراها الباحثون بين الإدراك البشري والسلوك البرمجي لوكلاء الذكاء الاصطناعي المستقلين. فقد زرع مهندسو الدفاع أفخاخاً تضليلية ذكية داخل النظام المخترق، تضمنت مفاتيح وصول سحابية وهمية مسجلة في ملفات احتياطية لاصطياد المتسللين وتوليد إنذارات فورية. وعند اختبار نفس الثغرة ضد أحدث وكلاء الهجوم السيبراني المدفوعين بنماذج الاستدلال اللغوي المتقدمة، ابتلعت جميع الأنظمة الذكية الطُعم فوراً بسبب الشغف الخوارزمي باستخراج النصوص ذات العشوائية العالية، مما أدى إلى كشفها واحتوائها على الفور؛ في حين فطن المشغل البشري للشذوذ في تركيبة المفتاح الوهمي، وتجاهله كلياً، ثم استخرج مفاتيح المصادقة الحقيقية من ذاكرة الخادم اللحظية دون إثارة أي جرس إنذار.
شهدت منصة ماريمو صعوداً لافتاً في الأوساط البحثية ومختبرات الذكاء الاصطناعي كبديل عصري يعتمد على الرسوم البيانية الموجهة غير الدائرية لتفادي مشكلات التزامن وحالات الذاكرة المخفية في دفاتر جوبيتر التقليدية. ومع ذلك، فإن النقل المتسرع لهذه البيئات الحسابية من أجهزة الحواسيب الفردية المعزولة إلى عناقيد خوادم كوبرنتيس السحابية المجهزة بمعالجات الرسوميات الضخمة قد فتح ثغرات هيكلية قاتلة في جدران الحماية المؤسسية، وهو ما يجسده هذا الاختراق العاصف في ثوان معدودة.
تتفاقم هذه الأزمة بسبب التناقض الجوهري بين أولويات مهندسي البيانات الذين يطالبون ببيئات برمجية مفتوحة وغير مقيدة لتسريع التجارب، وبين متطلبات الحماية التي تفترض العزل الصارم ومراقبة العمليات البرمجية الحية. فعندما تُمنح حاويات التشغيل صلاحيات إدارية مطلقة وتُعطل سياسات عزل الشبكات الداخلية، فإن أي ثغرة في طبقة الاتصال اللحظي تتحول إلى مسار مباشر للاستيلاء على الهوية السحابية للمؤسسة بأكملها.
يكمن الاختلاف المعماري الأبرز بين ماريمو وبيئات جوبيتر التقليدية في طريقة إدارة دورة حياة المتغيرات البرمجية؛ ففي بيئات جوبيتر القديمة تُخزن المتغيرات في قاموس ذاكرة عام ومسطح، مما يؤدي إلى حدوث أخطاء خفية عند تشغيل الخلايا بترتيب عشوائي. أما ماريمو، فتعالج كل خلية كدالة رياضية نقية ضمن رسم بياني موجه غير دائري؛ بحيث يؤدي أي تعديل في متغير مدخل إلى إعادة حساب الخلايا التابعة له تلقائياً وبصورة تسلسلية محكمة. ورغم أن هذا التصميم منح المنصة موثوقية علمية فائقة، إلا أنه فرض إنشاء قنوات اتصال لحظية مستمرة عبر بروتوكول وب سوكت لمزامنة التغييرات فورا مع المتصفح، وهو ما فتح بابا خلفيا غير مراقب.
ولتعزيز تجربة المطورين وتسهيل تنقيح الأخطاء، قام مهندسو ماريمو بدمج محاكي طرفي كامل داخل واجهة الويب يربط مكتبة إكس تيرم في المتصفح بنواة نظام لينكس مباشرة عبر واجهات الطرفيات الافتراضية. هذا الدمج المباشر ألغى الحدود الفاصلة بين واجهة المستخدم الرسومية ونواة نظام التشغيل، محولا المتصفح إلى أداة تحكم إدارية كاملة تعمل دون أي طبقة ترشيح للبيانات الواردة.
الأبعاد الاستراتيجية: لماذا يهم هذا التحقيق المعماري فرق الدفاع السيبراني؟
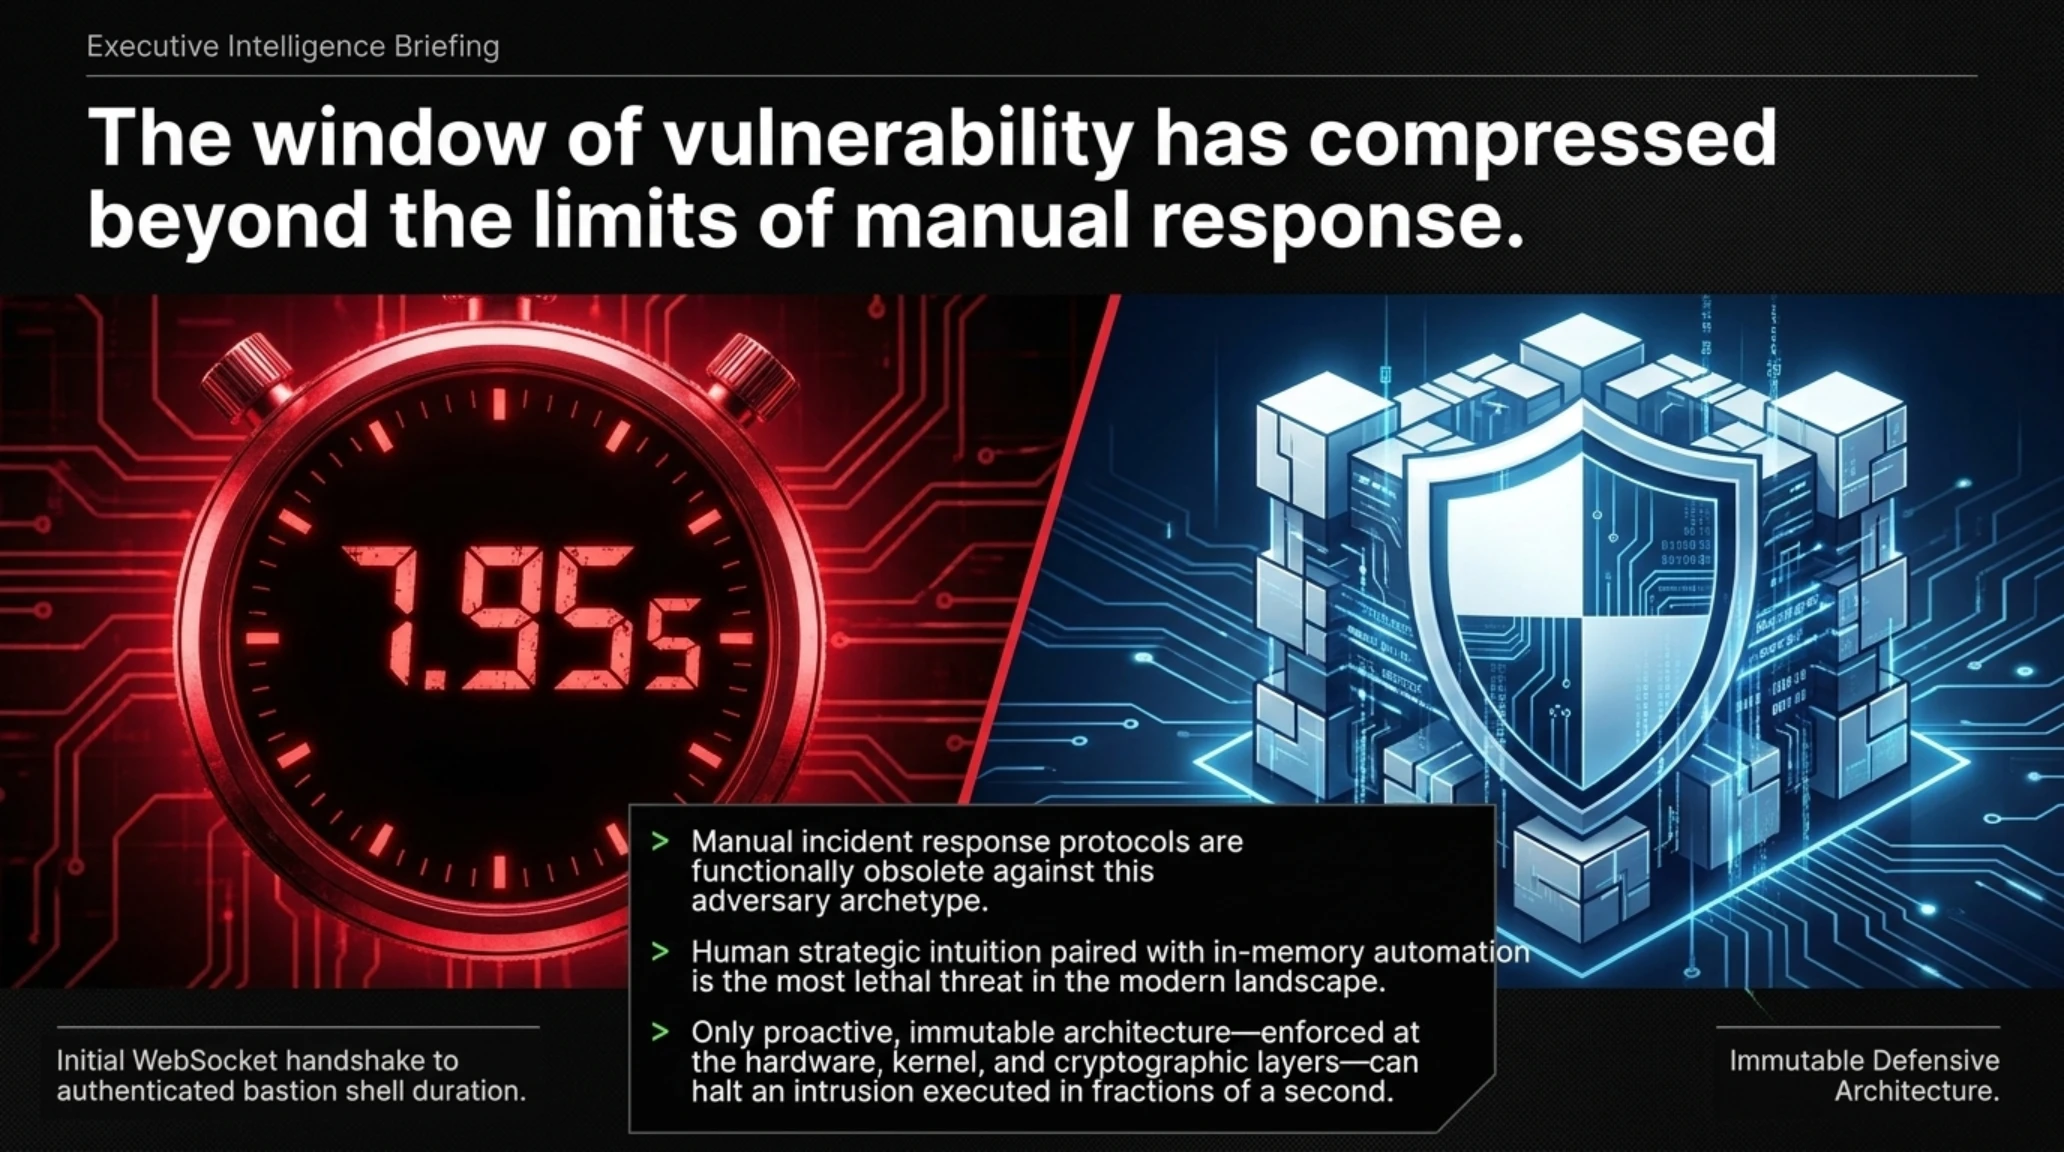
تبرز أهمية هذا التحقيق الجنائي في كونه يسلط الضوء على هشاشة مقاييس الأداء المعتمدة في مراكز العمليات الأمنية التقليدية؛ حيث يقاس متوسط زمن اكتشاف التهديدات والاستجابة لها بنحو خمس إلى خمس عشرة دقيقة في أفضل المؤسسات تجهيزاً. فعندما يتمكن خصم متمرس من العبور من واجهة الويب العامة إلى قلب الخوادم الإدارية المعزولة خلال أقل من ثماني ثوان، تفقد حلول الاستجابة التفاعلية جدواها، ويصبح المهاجم متمركزاً داخل الشبكة الحساسة قبل أن يرمش محلل الأمن أمام لوحة المراقبة.
علاوة على ذلك، فإن خوادم التدريب الخاصة بنماذج الذكاء الاصطناعي باتت تمثل الهدف الأكثر ربحية للمهاجمين؛ فهي لا تقتصر على معالجة البيانات الأكاديمية، بل تتصل بمستودعات الأسرار المؤسسية وقواعد البيانات المتجهة وحسابات إدارة الهوية السحابية في خدمات أمازون ومايكروسوفت. إن السيطرة على طرفية تفاعلية داخل هذه العناقيد تمنح المتسلل مفاتيح التحرك بحرية في كامل الفضاء الرقمي للضحية.
الشائعة في مواجهة الحقيقة: وهم تفوق الأسراب المؤتمتة المطلق في الهجوم
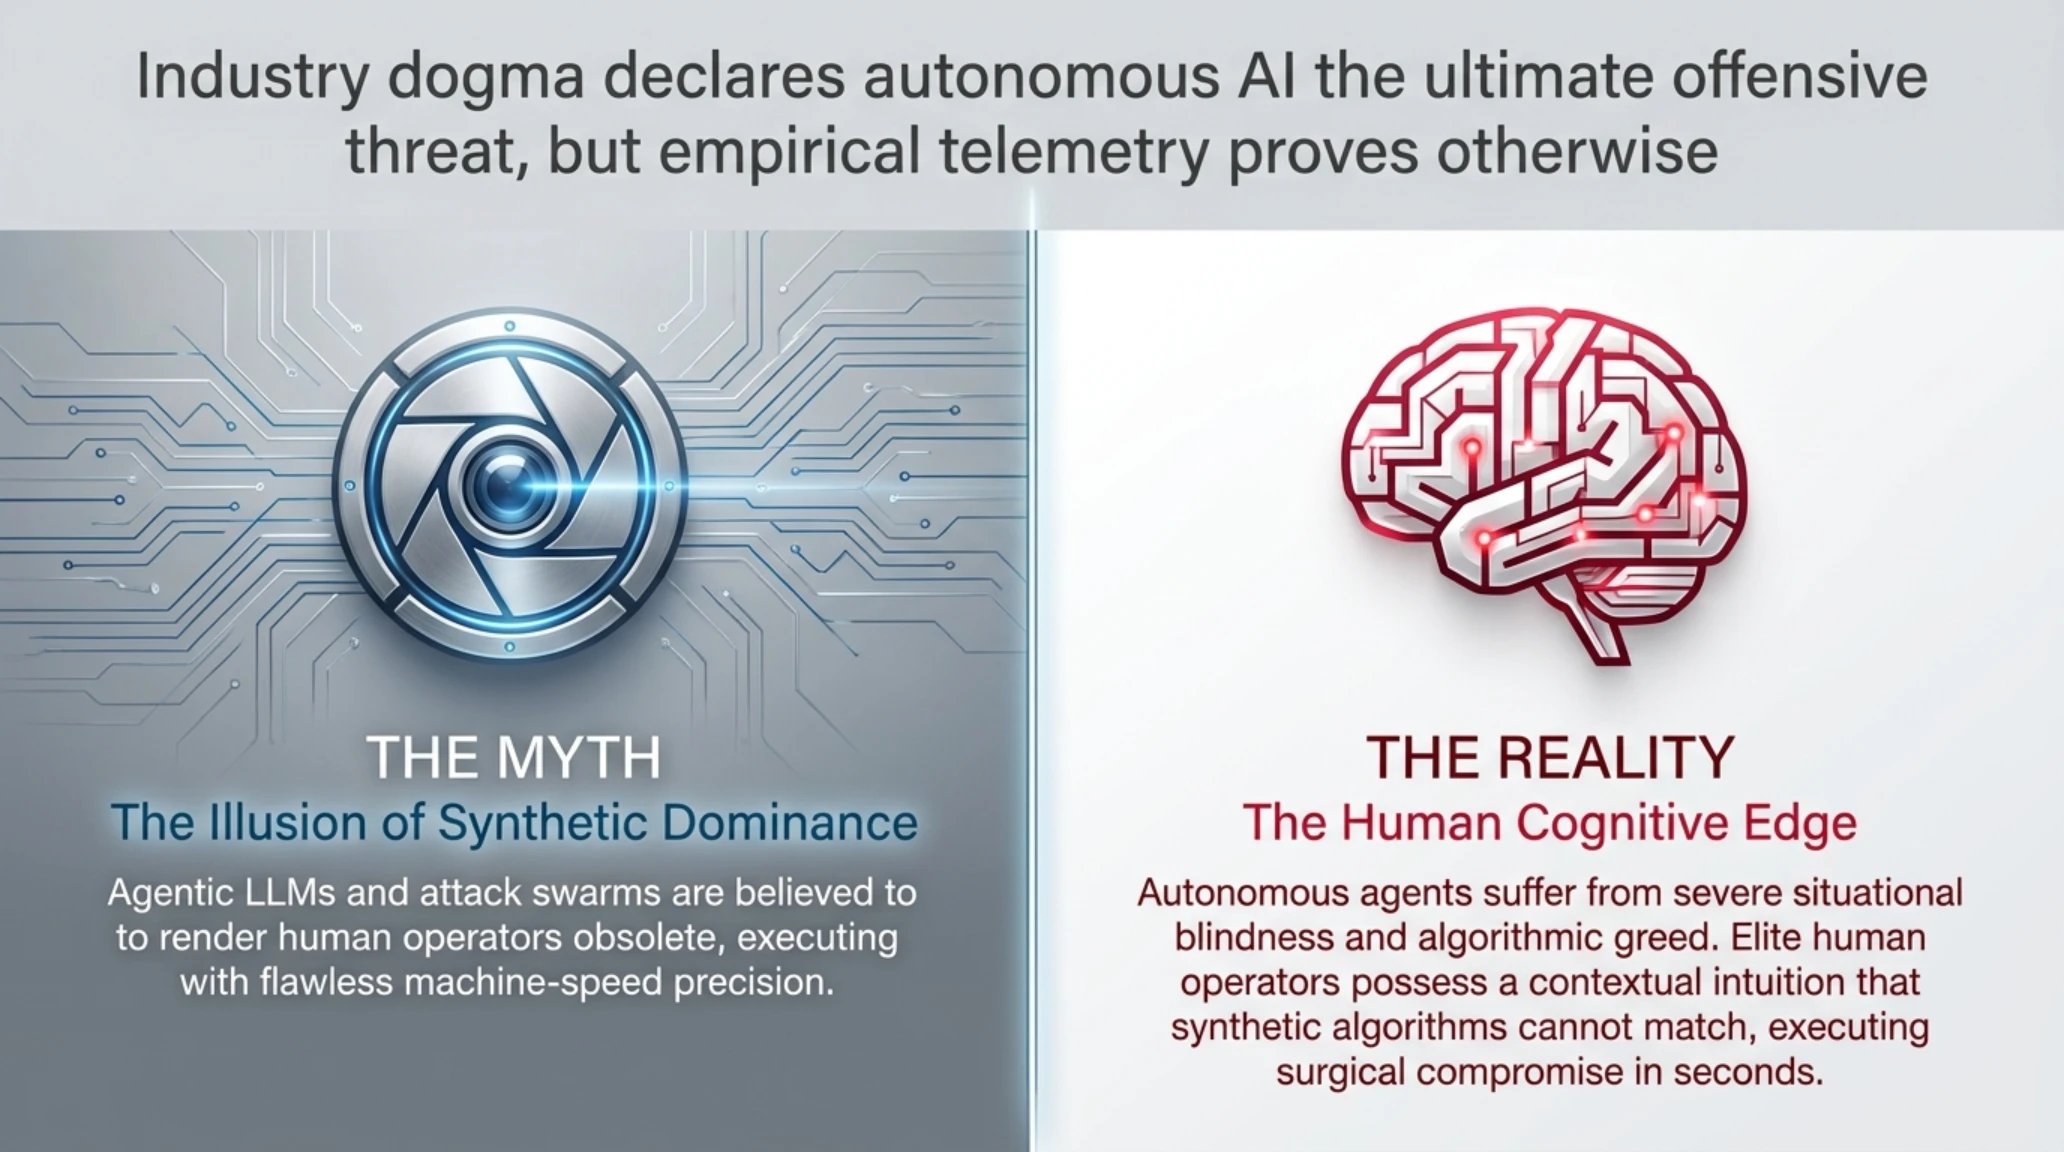
الشائعة السائدة في الصناعة: أدت نماذج الذكاء الاصطناعي التوليدي والوكلاء المستقلون إلى اندثار الحاجة للمخترقين البشريين بعد أن تمكنت الآلات من قيادة الهجمات بدقة مطلقة وسرعة لا تبارى.
الحقيقة الهندسية الميدانية: تثبت الأدلة الجنائية لسيسديغ أن وكلاء الذكاء الاصطناعي يعانون من عمى سياقي قاتل ويقعون بنسبة مئة بالمئة في فخاخ التضليل الرقمي، بينما يظل العقل البشري المدرب متفوقاً في استيعاب التضاريس المعقدة والمناورة الخفية وتفادي أجهزة الرصد التلقائي.
تؤكد وقائع هذه الحادثة أن أمن السحاب الحقيقي لا يبدأ من شراء منصات حماية معقدة تدعي الذكاء الخارق، بل ينبع من صرامة التصميم المعماري الأساسي، وعزل مسارات الاتصال، وعدم التهاون في تدقيق بروتوكولات الويب سوكت التفاعلية.

لفهم الآلية التي مكنت المهاجم من فتح هذا الباب الخلفي الحاسم، يجب تفكيك الشيفرة المصدرية لمنصة ماريمو وتحليل الخلل الهندسي الذي أصاب طبقة الوسائط البرمجية للاتصال.
تشريح العيب الجذري: ثغرة CVE-2026-39987 في بروتوكول وب سوكت ماريمو
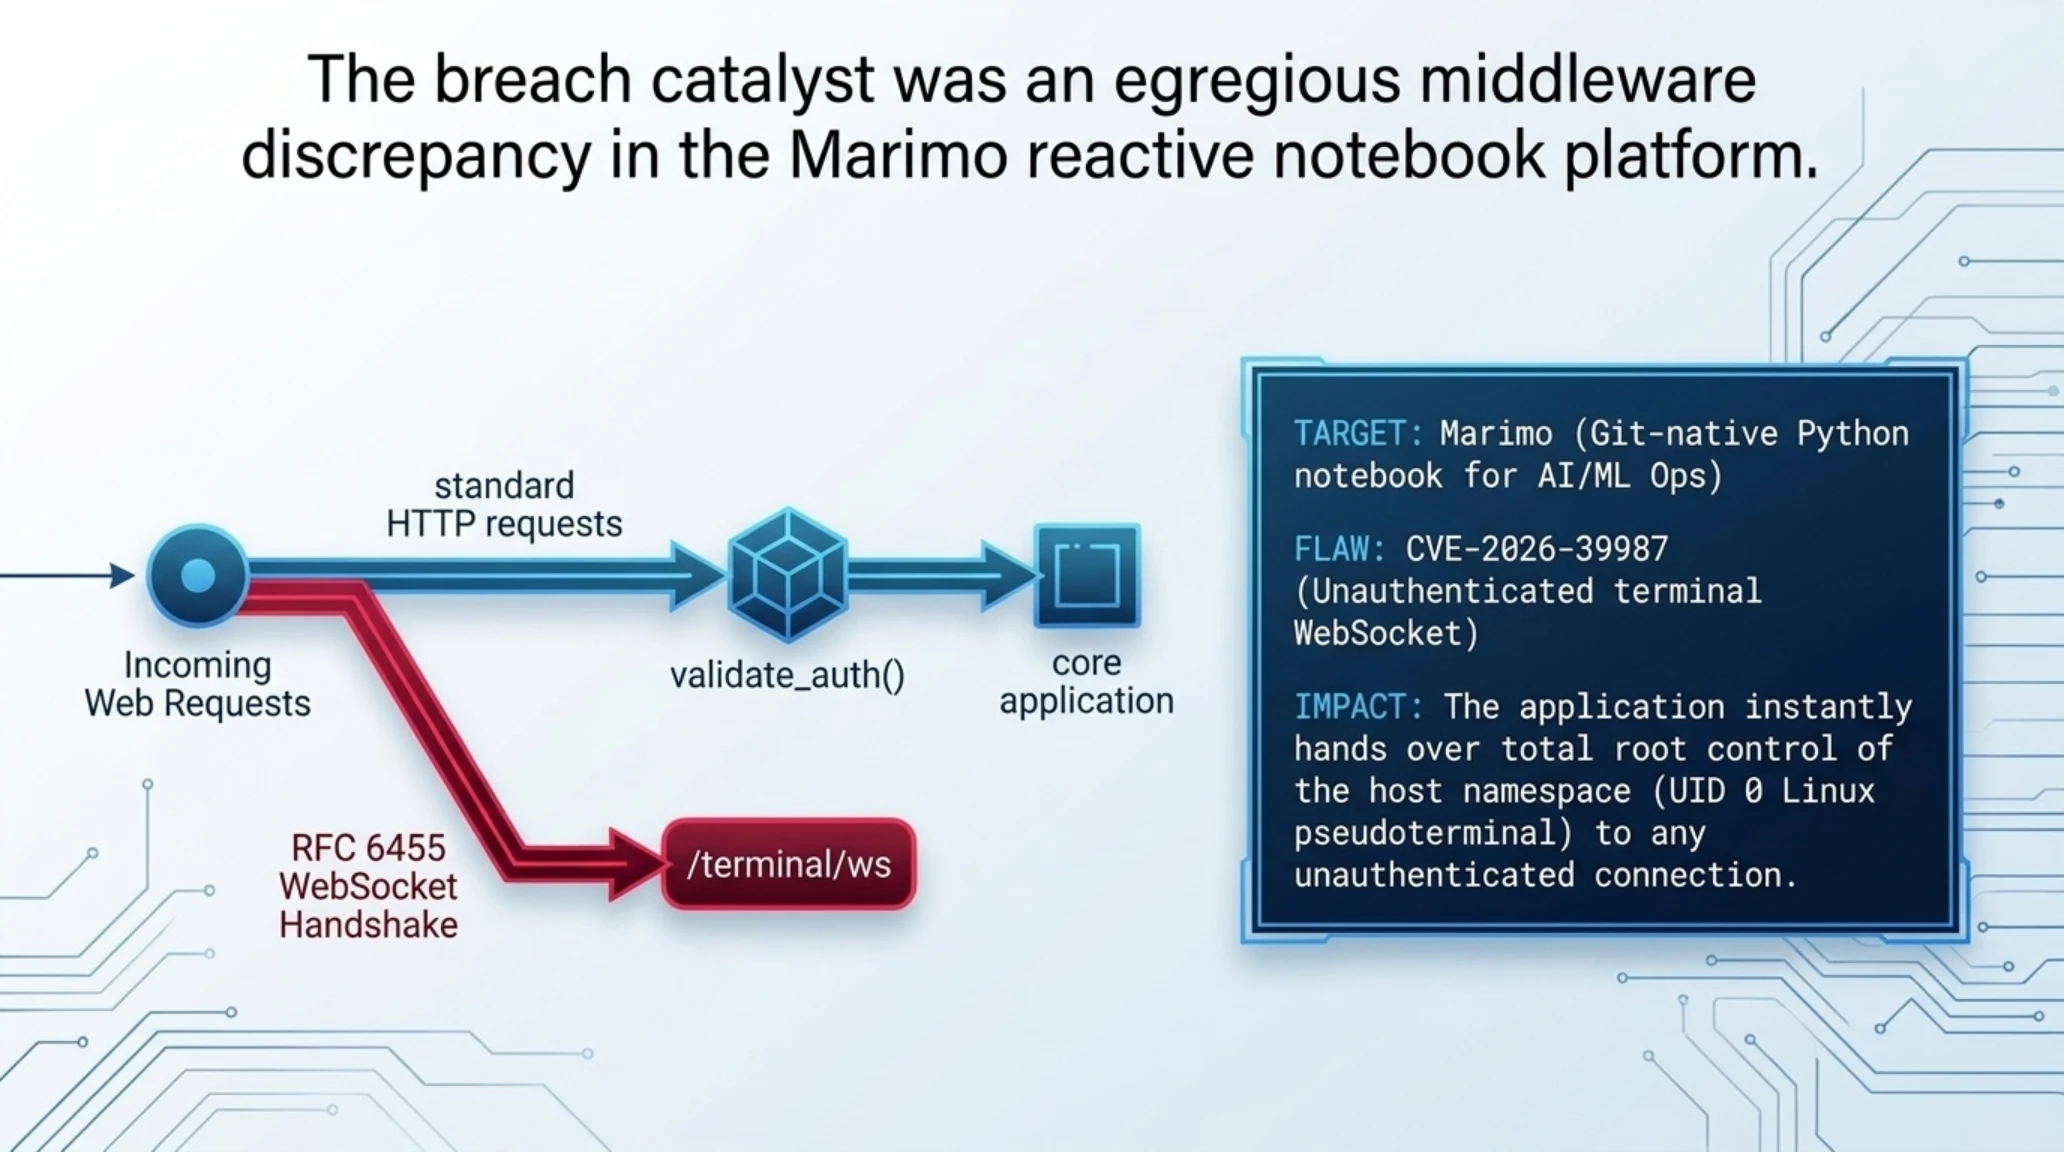
صنفت الثغرة المسجلة برمز CVE-2026-39987 بمستوى خطورة استثنائي بلغ 9.3 من أصل 10 على مقياس تقييم الثغرات المشترك، وتتمحور حول خلل تصميمي فادح في معالجة طلبات الترقية لبروتوكول الويب سوكت عبر المسار /terminal/ws. فبينما فرض فريق التطوير طبقة تحقق صارمة من جلسات المستخدمين عبر الدالة الوسيطة validate_auth في كافة مسارات HTTP القياسية، أسقطت هذه الدالة تماماً من مسار محاكي الطرفية التفاعلية.
توضح التحليلات الهندسية أن الخادم كان يتحقق فقط من وجود دعم لنظام الطرفيات الافتراضية في نظام التشغيل وتشغيل البرنامج في نمط التطوير، دون التدقيق في هوية المتصل أو طلب أي مفتاح توثيق أمني. وبناء على ذلك، كان بإمكان أي مستخدم في الإنترنت المفتوح قادر على إرسال حزم البيانات نحو المنفذ المخصص، إنشاء اتصال وب سوكت مباشر وتوليد طرفية أوامر تفاعلية فورية داخل الخادم.
ونظراً لأن معظم بيئات الحاويات المخصصة لعلوم البيانات تُشغل افتراضياً بصلاحيات المستخدم الجذر لتسهيل تثبيت المكتبات وتحديث التبعات، فإن هذا الاتصال غير المصادق عليه منح المهاجم فوراً شل نظام تشغيل كامل الصلاحيات دون الحاجة لتجاوز آليات حماية الذاكرة أو كتابة ثغرات تهريب الذاكرة المعقدة.
تمثل هذه المعضلة نمطاً متكرراً في هندسة البرمجيات المعاصرة؛ حيث تُخضع الواجهات التقليدية لفحوصات أمنية دورية، بينما تُهمل القنوات اللحظية وثنائية الاتجاه كبروتوكولات وب سوكت، مما يخلق ثغرات عملاقة تُستغل في صمت مطبق.
قبل الشروع في تتبع التسلسل الزمني لمسار الاختراق ثانية بثانية، يقدم مختبر تيكين مسرداً لأهم المفاهيم التقنية والمصطلحات الأساسية في هذا الملف الاستخباراتي.
دليل المصطلحات: المفاهيم التقنية للأمن السحابي والتحقيق الجنائي
- خادم القفز الآمن (Bastion Host): خادم محصن أمنياً يعمل كبوابة عبور وحيدة ومدققة للدخول الإداري إلى الشبكات الداخلية المعزولة عبر بروتوكول SSH.
- الطرفية الافتراضية (PTY): واجهة داخلية في نواة لينكس تحاكي أجهزة الإدخال والإخراج النصية لتتيح تشغيل جلسات تفاعلية للأوامر عن بعد.
- رموز الكناري (Canary Tokens): مفاتيح وبيانات اعتماد وهمية تُزرع في الأنظمة كأفخاخ تطلق إنذارات فورية عند محاولة أي متسلل استخدامها.
- خدمة بيانات تعريف الخادم (IMDS): نقطة وصول محلية توفرها المنصات السحابية لتزويد الخوادم الافتراضية بالهويات اللحظية وبيانات التهيئة.
ننتقل الآن إلى التشريح الزمني التفصيلي لمراحل تنفيذ هذا الهجوم الخاطف الذي حسم مصير بيئة الحوسبة السحابية في بضع ثوان معدودة.
التسلسل الزمني للثواني الثماني: إعادة بناء السجلات الجنائية للتوغل السحابي
لإماطة اللثام عن الدقة المتناهية التي أديرت بها هذه العملية السيبرانية الخاطفة، عكف خبراء الأدلة الرقمية في مختبر سيسديغ على مطابقة سجلات التقاط حزم الشبكة وتدفق استدعاءات النواة في نظام لينكس ومسارات التدقيق في مشغلات الحاويات. وقد أثمر هذا الفحص الدقيق عن رصد سيناريو هجومي عالي الاحترافية، تميز بالاستغناء الكامل عن كتابة الأوامر النصية التقليدية والامتناع التام عن ترك أي بصمات على القرص التخزيني للحاوية.
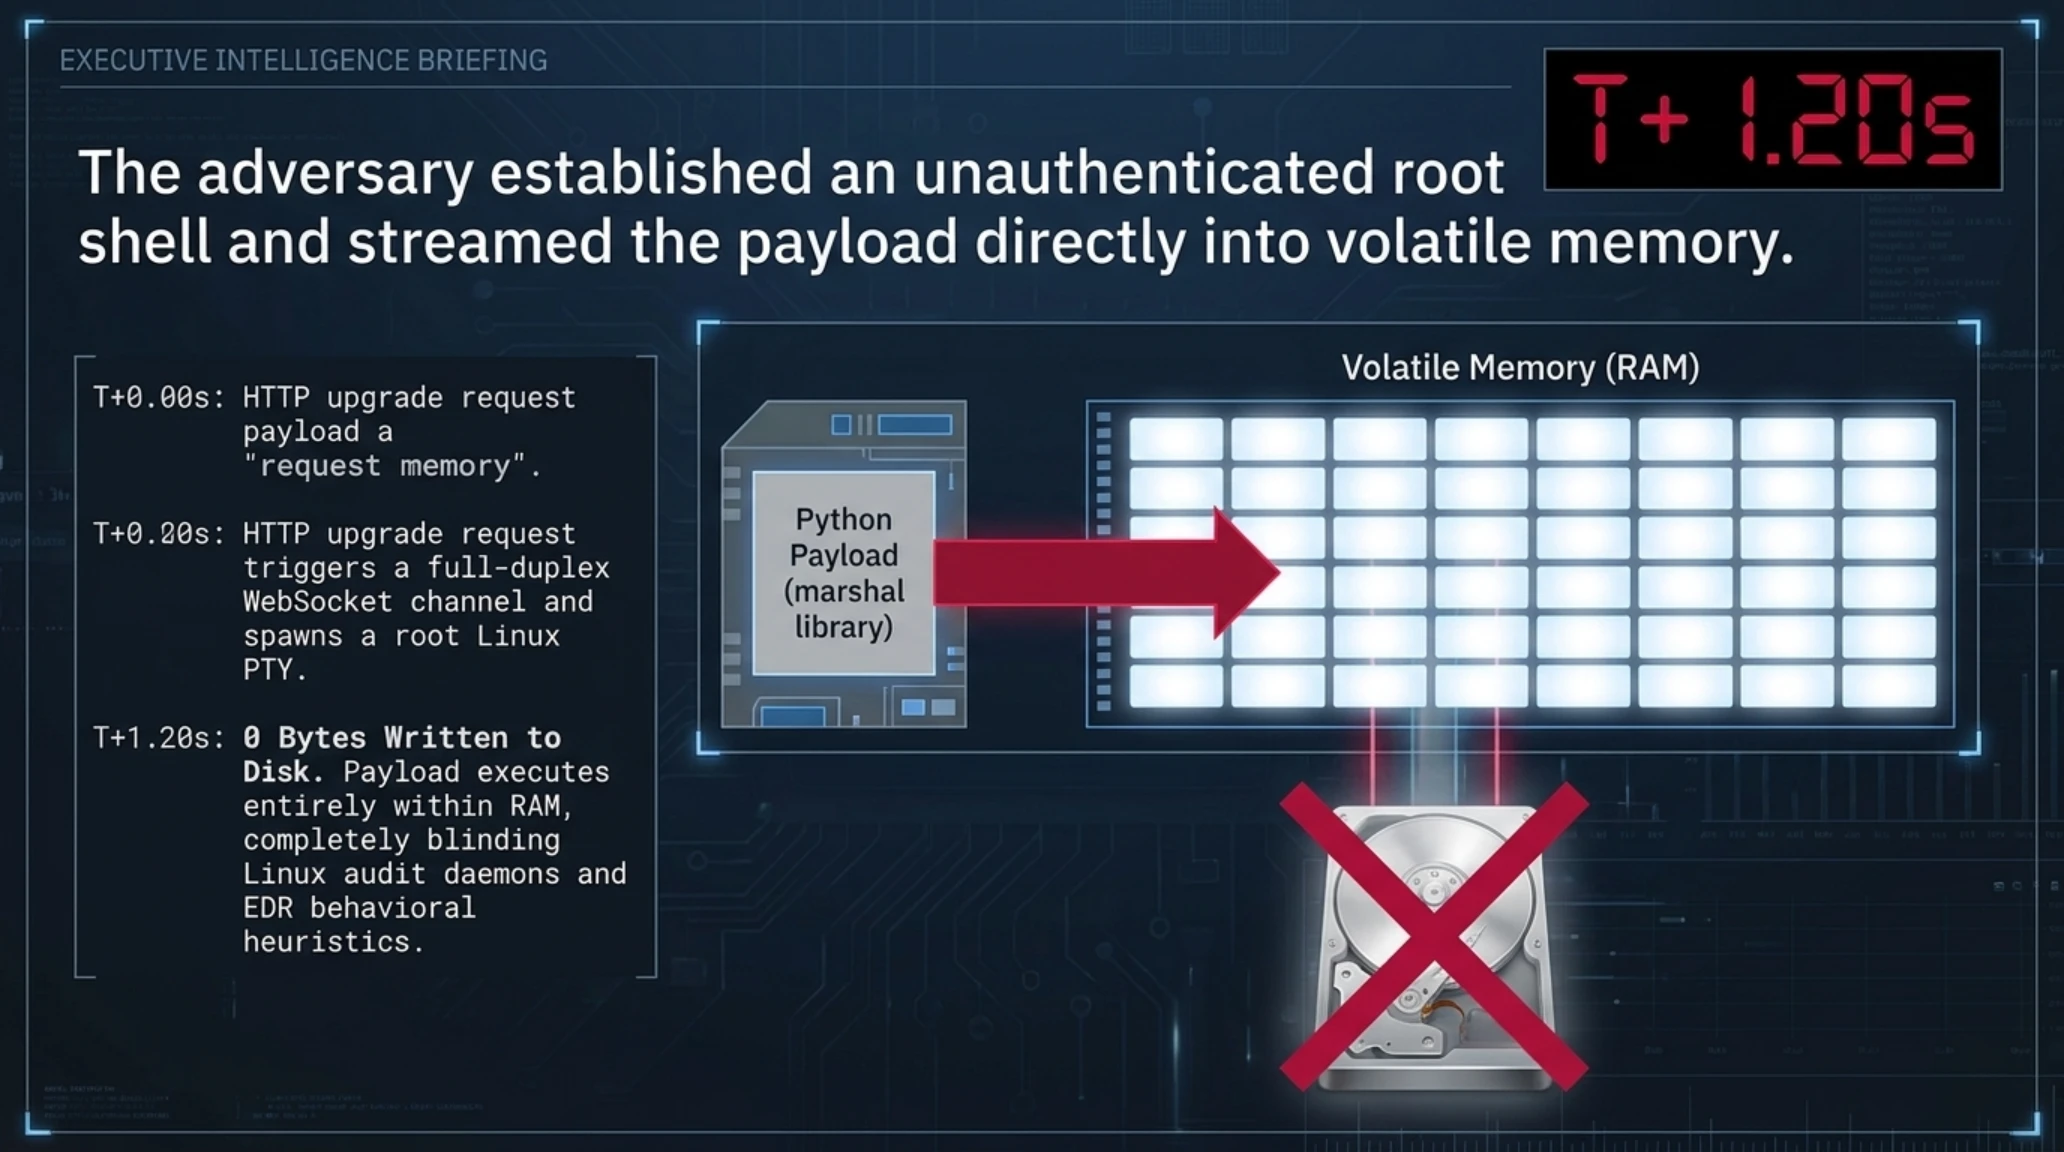
في اللحظة صفر، أرسل المهاجم طلب ترقية لبروتوكول الاتصال نحو المسار /terminal/ws في خادم ماريمو. ونظراً لغياب التحقق من الهوية، وافق الخادم على الفور وأنشأ جلسة طرفية افتراضية تفاعلية بكامل صلاحيات المستخدم الجذر المشغل للحاوية.
عند الثانية 1.20، وبدلاً من طباعة أوامر الاستطلاع الكلاسيكية التي ترصدها أنظمة حماية النقاط الطرفية، ضخ المهاجم حمولة بايثون مدمجة ومترجمة مسبقاً في دفق الاتصال المباشر. تم تجميع الشيفرة وتشغيلها بالكامل داخل الذاكرة العشوائية عبر آليات بايثون الداخلية، مما مكن العملية من تفادي برامج فحص الملفات وأنظمة مراقبة النزاهة دون كتابة بايت واحد على وسائط التخزين.
عند الثانية 2.80، باشرت الحمولة البرمجية استخراج بيانات الاعتماد المحفوظة في بيئة النظام عبر قراءة الملف الافتراضي /proc/1/environ، بالتزامن مع إرسال استعلام شبكي خفيف إلى قاعدة بيانات رديس داخلية تعمل دون كلمة مرور على المنفذ 6379 في الشبكة الفرعية الخاصة. وخلال أربعمئة ميلي ثانية فقط، استولى المهاجم على مفاتيح جلسات المستخدمين وبيانات الاتصال بالخدمات الداخلية.
عند الثانية 4.10، واجه المهاجم العائق الدفاعي الاستدراكي؛ حيث كان الفريق الأمني قد زرع ملفاً احتياطياً وهمياً يحتوي على مفاتيح سحابية خادعة تعمل كأفخاخ كناري تطلق صافرات الإنذار بمجرد استدعائها. وقد أثبتت الاختبارات أن كافة وكلاء الذكاء الاصطناعي التوليدي التقطوا هذه المفاتيح فوراً وحاولوا استخدامها مما فضح وجودهم؛ غير أن الخبير البشري أدرك من النظرة الأولى أن بادئة المفتاح تشير إلى مستخدم دائم لا يتوافق مع طبيعة الحاويات المؤقتة. وبدلاً من التورط في الفخ، توجه المهاجم مباشرة إلى خدمة بيانات تعريف الخادم السحابي، وأرسل طلب توثيق للحصول على الرمز التعريفي الحقيقي الممنوح للمثيل الافتراضي.
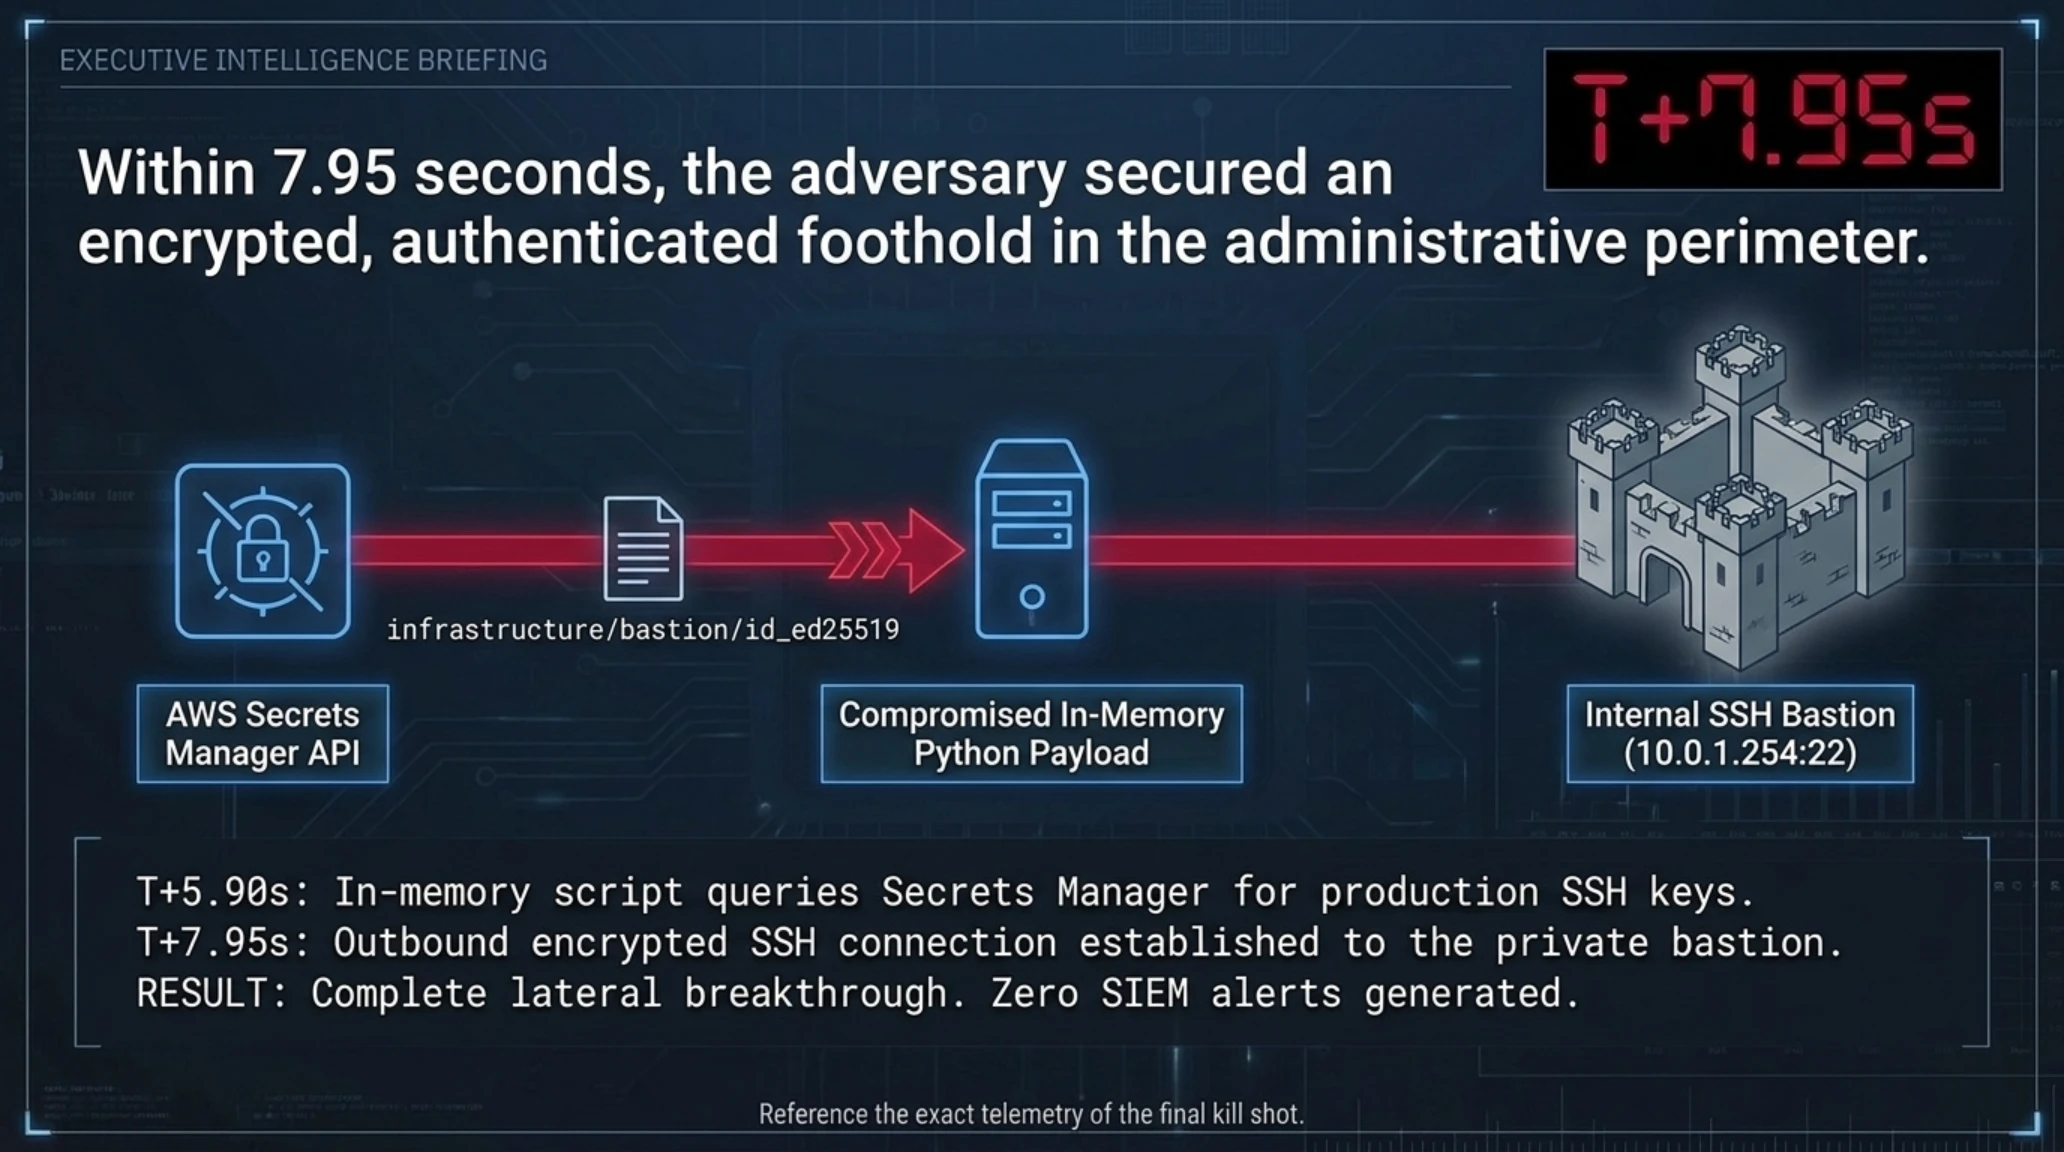
عند الثانية 5.90، وظف المهاجم الدور السحابي الفعلي المستخرج لاستدعاء واجهة برمجة خدمة إدارة الأسرار السحابية، وطلب المفتاح التشفيري الخاص بالخادم الإداري باشتيون. ونظراً لمنح الحاوية صلاحيات واسعة دون تدقيق، سلمت الخدمة المفتاح التشفيري فوراً ليتم حفظه في ذاكرة البرنامج المؤقتة.
عند الثانية 7.95، أطلق المهاجم اتصالاً مشفراً عبر بروتوكول SSH نحو خادم باشتيون على المنفذ 22 باستخدام المفتاح الرقمي المستخرج. وخلال ثماني ثوان فقط من بدء الاتصال الأولي، استقر المتسلل في قلب البنية التحتية للمؤسسة، بينما ظلت منصات المراقبة الأمنية في حالة هدوء تام ولم تسجل أي مؤشر خطر.
اعتمد المهاجم في تنفيذ حمولته على تقنية التشغيل الحصري داخل الذاكرة العشوائية لتفادي إطلاق استدعاءات النواة المسؤولة عن إنشاء العمليات البرمجية الجديدة؛ فمن خلال حقن مصفوفات البايت كود وتفعيلها مباشرة عبر مفسر بايثون الداخلي، لم تسجل برمجيات التدقيق الأمني أي عملية شل مشبوهة كعمليات باش أو شل المعتادة. هذا الأسلوب المتقدم أبقى نشاط المهاجم متخفيا تحت مظلة العملية الشرعية لخادم ماريمو، مما أعجز أدوات الفحص السلوكي المعتمدة على رصد مسارات العمليات الفرعية.
أما سر النجاة من فخ الكناري، فيعود إلى الإدراك العميق لدلالات بادئات الهوية السحابية؛ فمفاتيح المصادقة الدائمة تبدأ عادة بالرمز التعريفي الثابت، بينما تبدأ مفاتيح الأدوار اللحظية المؤقتة الممنوحة للحاويات عبر خدمات الرموز الأمنية برمز مغاير يعبر عن جلسة محدودة الأجل ومرفقة برمز مصادقة إضافي. فطن الخبير البشري إلى استحالة وجود مفتاح دائم داخل حاوية كوبرنتيس حديثة، معتبرا الملف فخا صريحا، فانتقل فورا لسحب الهوية الديناميكية الحقيقية المرتبطة بالخادم المضيف.

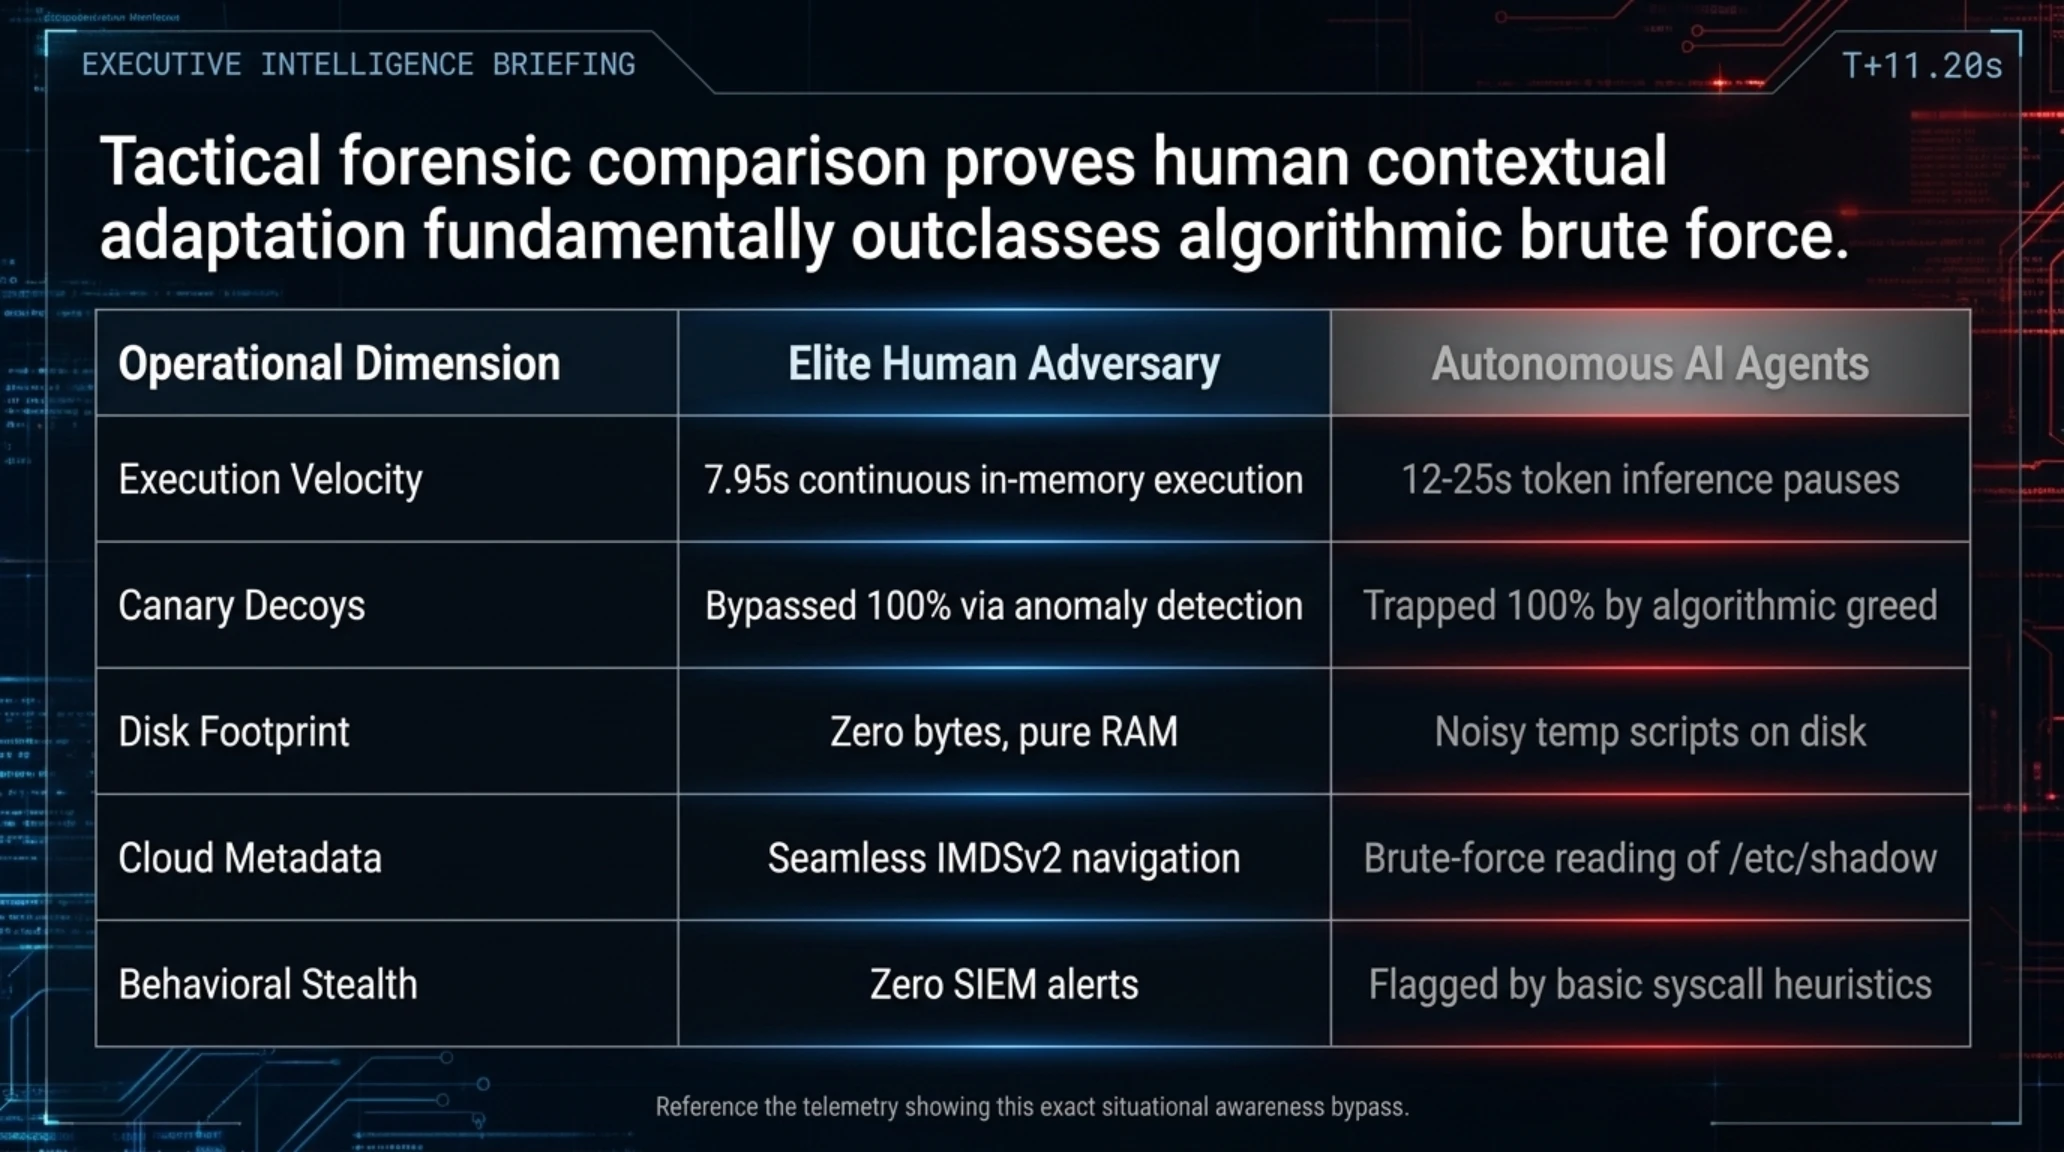
يوضح الجدول المقارن التالي الفوارق الجوهرية بين أسلوب الخبير البشري وطريقة عمل وكلاء الذكاء الاصطناعي عند مواجهة التحديات الميدانية المعقدة.
مصفوفة المقارنة الهندسية: المهارة البشرية الفائقة ضد الأسراب البرمجية المؤتمتة
| المعيار التشغيلي والفني | المهاجم البشري المحترف (حالة سيسديغ) | وكلاء الذكاء الاصطناعي المستقلون | التقييم الأمني والتداعيات |
|---|---|---|---|
| سرعة التنفيذ والتسلسل | 7.95 ثانية متواصلة داخل الذاكرة | 12 إلى 25 ثانية مع توقف لمعالجة النصوص | تفوق واضح للسرعة الانسيابية البشرية |
| التعامل مع فخاخ الكناري الرقمية | تجاوز الفخ بنسبة مئة بالمئة بفضل التمييز السياقي | السقوط الكامل في الفخاخ نتيجة الاستخراج الآلي | افتقار الذكاء الاصطناعي للإدراك الخفي للأفخاخ |
| البصمة التخزينية على القرص | صفر بايت؛ تشغيل محصور في الذاكرة الحية | إنشاء ملفات نصية وسجلات مؤقتة تفضح الهجوم | ترك الوكلاء المؤتمتين لآثار جنائية واضحة |
| استيعاب معمارية السحاب والهوية | استدعاء خدمة بيانات التعريف بدقة وهدوء | محاولات نمطية لقراءة ملفات كلمات المرور العادية | فهم المهاجم البشري المتقدم لطبقات الحوسبة الحديثة |
| المرونة عند حدوث أخطاء مفاجئة | التحول الفوري نحو خادم رديس الداخلي | الوقوع في حلقات برمجية متكررة وتوقف النظام | قدرة الإنسان الفريدة على التكيف اللحظي |
| حجم الضجيج الشبكي المتولد | حزم محدودة جداً في مسار وب سوكت واحد | تبادل مئات الميغابايتات مع خوادم معالجة النماذج | سهولة رصد هجمات الذكاء الاصطناعي بسبب الكثافة |
| معدل تخطي حواجز المراقبة الحية | تجاوز تام دون إطلاق أي إنذار في النظام | حظر سريع بفعل الأنماط السلوكية التقليدية | براعة الإنسان في التخفي ومحاكاة العمل الطبيعي |
| المستوى النهائي للنفوذ المحقق | اختراق خادم القفز الآمن والسيطرة الإدارية | الاحتجاز داخل الحاوية المعزولة الأولى | وصول المهاجم البشري إلى شرايين الشبكة الحساسة |
تثبت مخرجات هذه المقارنة العلمية أن المعارك السيبرانية المتقدمة تتطلب بصيرة نافذة وفهماً دقيقاً للتفاصيل الخفية، وهو ما يفتقر إليه الوكلاء البرمجيون الذين يتبعون مسارات استدلالية نمطية يسهل التنبؤ بها واعتراضها.

تعكس المؤشرات الرقمية المسجلة في هذا التحقيق فداحة المخاطر المرتبطة بترك الأدوات الحسابية مفتوحة دون ضوابط أمنية صارمة.
المؤشرات الرقمية لتقييم واقعة الاختراق وسرعة الاستجابة
تبرهن هذه البيانات على أن الفجوة الزمنية بين كشف العيوب البرمجية واستغلالها الميداني تلاشت تماماً، مما يفرض إعادة بناء استراتيجيات الحماية السحابية على أسس المنع المسبق.
المواصفات التقنية والمكونات المعمارية للثغرة المستغلة
- المسار المستهدف:
/terminal/wsفي كافة إصدارات ماريمو حتى الإصدار 0.20.4. - آلية الاستغلال: تجاوز المصادقة في بروتوكول وب سوكت وتوليد طرفية أوامر تفاعلية بصلاحيات عليا.
- بيئة التشغيل: حاوية تشغيل تدار بصلاحيات المستخدم الجذر الافتراضية داخل بيئة كوبرنتيس غير معزولة.
- سلسلة التوغل: حقن الذاكرة الخالصة، واستنزاف بيانات قاعدة رديس، واستغلال خدمة بيانات التعريف، وسحب المفاتيح التشفيرية من خادم الأسرار.
في المحور التالي، نستعرض الجذور التاريخية لهذه التهديدات ونحلل الأخطاء الإعدادية الشائعة التي مهدت الطريق لاختراق الحصون السحابية في ثوان معدودة.
لاستيعاب الأبعاد الكلية لهذا الاختراق الخاطف، ينبغي تتبع المسار التاريخي لتطور أدوات علوم البيانات في البيئات السحابية خلال السنوات الأخيرة؛ حيث يتبين كيف طغى الحرص على راحة الباحثين وسرعة إنجاز النماذج على حساب الضوابط الأمنية الصارمة، مما أسفر عن تراكم ثغرات هيكلية استغلها المهاجمون بأقصى درجات الكفاءة.
التسلسل الزمني لتطور الهجمات على بيئات الذكاء الاصطناعي (2020 - 2026)
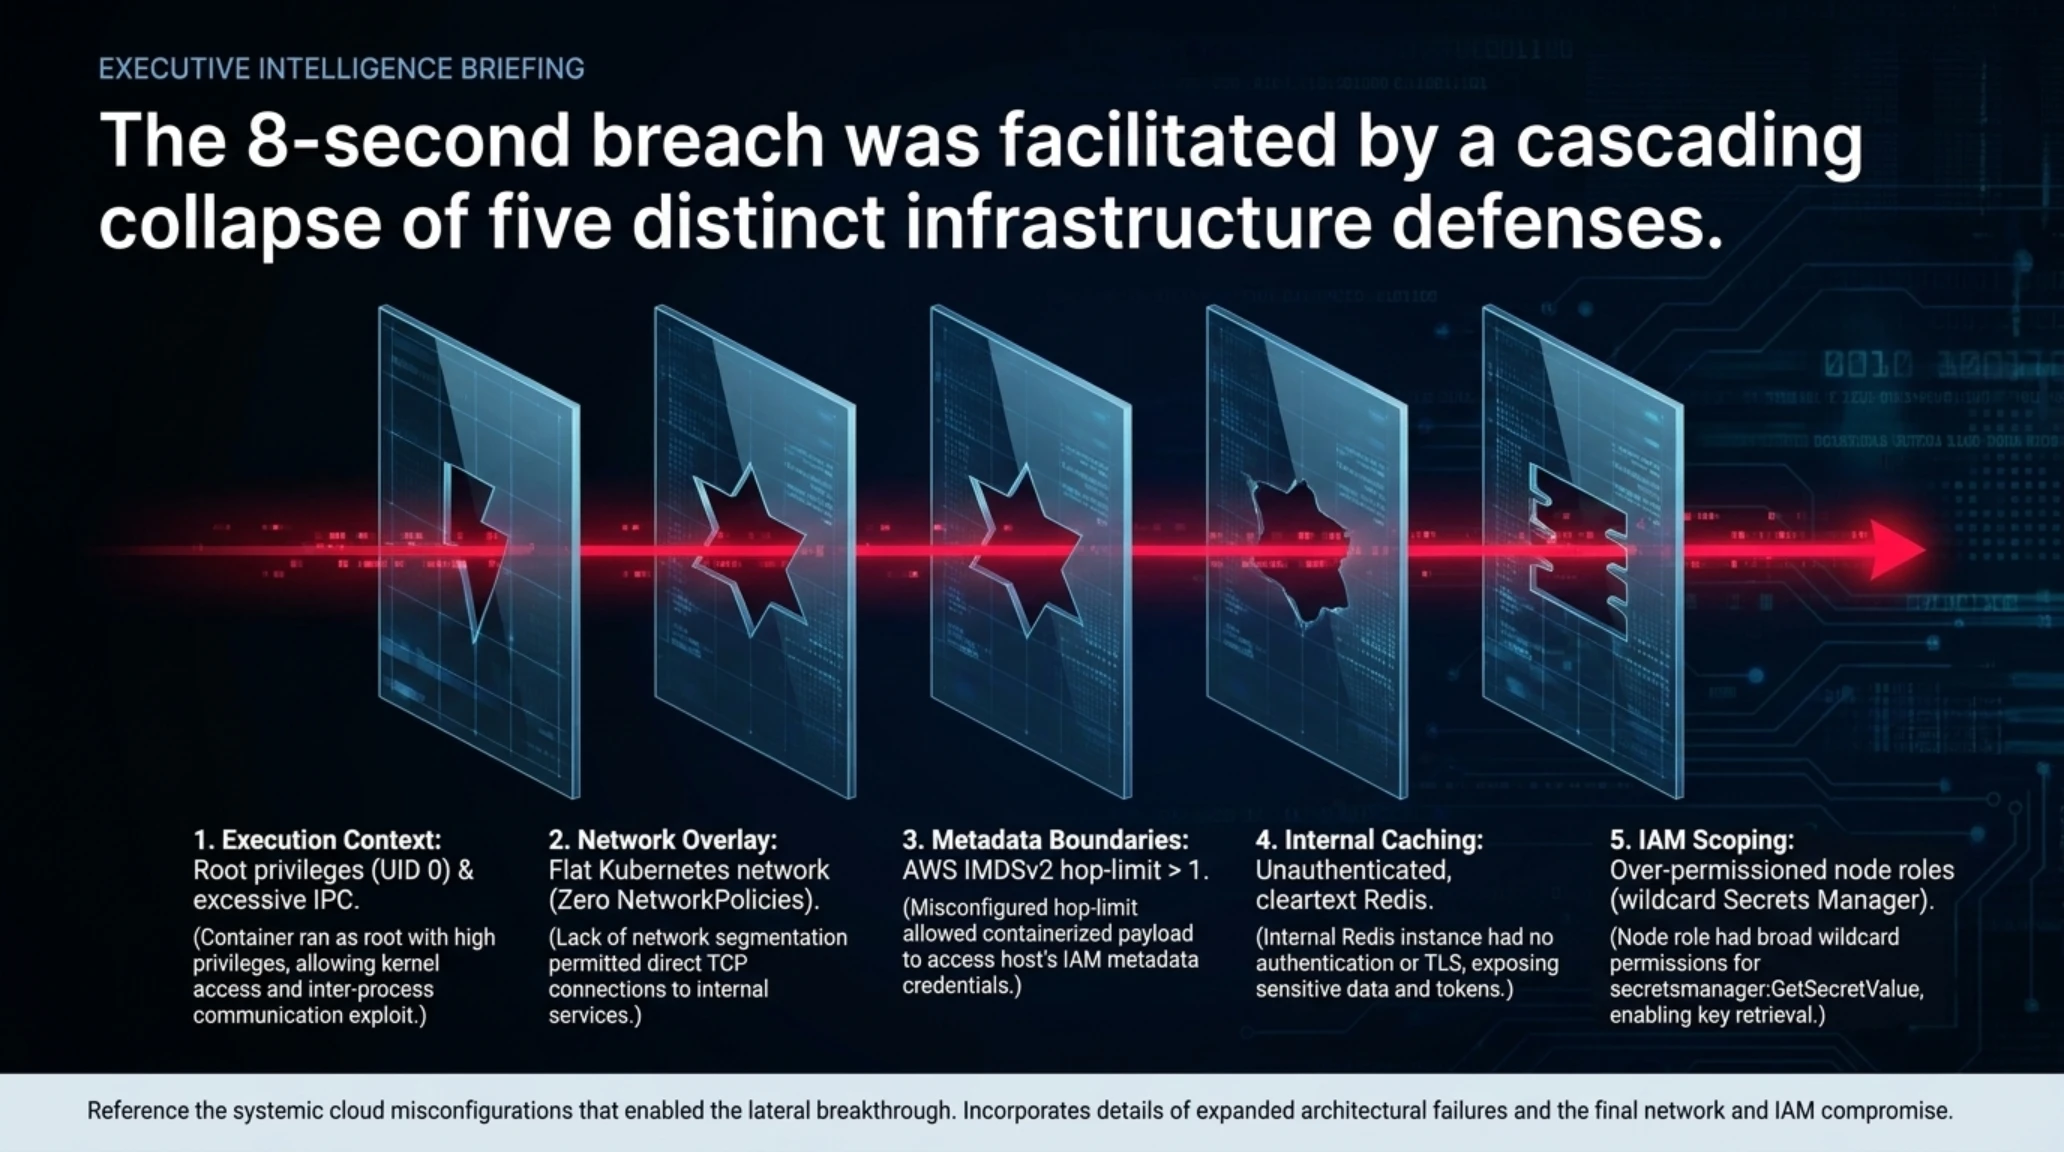
يكشف التشريح المعماري الدقيق أن ثغرة ماريمو لم تكن سوى الشرارة الأولى التي أشعلت سلسلة من الأخطاء الإعدادية المتراكمة في البنية السحابية؛ فلو كانت الدفاعات الأساسية مطبقة بدقة داخل عنقود كوبرنتيس، لظل الهجوم محاصراً داخل حاوية معزولة دون أن يتمكن المتسلل من إحراز أي تقدم نحو الشبكة الخاصة.

تمثل الخلل الهيكلي الأول في تشغيل الحاوية بصلاحيات المستخدم الجذر الافتراضية؛ حيث تتجاهل أكثر من خمسة وسبعين بالمئة من فرق أبحاث الذكاء الاصطناعي تفعيل خيار منع التشغيل كجذر في إعدادات الحاويات تفادياً لمشاكل تثبيت المكتبات وتحديث برمجيات تسريع المعالجات الرسومية. هذه الثغرة الإجرائية منحت المهاجم سيطرة مطلقة وفورية على نواة الحاوية بمجرد ترقية اتصال الويب سوكت ودون الحاجة لتنفيذ أي هجوم محلي لتصعيد الصلاحيات.
وتفاقم هذا الوضع بسبب الممارسات الشائعة المتمثلة في تمرير أجهزة المعالجة الرسومية إلى الحاوية بصلاحيات موسعة، ومنحها امتيازات حساسة مثل تتبع العمليات البرمجية وربط الذاكرة المشتركة لتسريع تدريب النماذج، مما جعل الحدود الفاصلة بين الحاوية ونظام التشغيل المضيف هشة وشديدة النفاذية أمام أي محاولة لاختراق بيئة العزل.
أما السقطة الأمنية الثانية، فتمثلت في الغياب التام لسياسات عزل الشبكات الداخلية داخل عنقود كوبرنتيس؛ إذ كانت الشبكة تعمل وفق نموذج موحد مسطح يسمح لأي حاوية بالتواصل الحر مع كافة الخوادم والخدمات المجاورة. وقد سمح هذا التصميم للحاوية المخترقة بالتواصل المباشر مع قاعدة بيانات رديس على المنفذ 6379 ومع خادم باشتيون الإداري على المنفذ 22 دون أن تعترضها أي جدران نارية داخلية.
وتجلت النقيصة الثالثة في سوء ضبط إعدادات خدمة بيانات تعريف الخوادم السحابية في سحاب أمازون؛ فبالرغم من تفعيل الإصدار الثاني المحمي من الخدمة، أهمل المهندسون تقييد عدد قفزات حزم الشبكة إلى قفزة واحدة. وبما أن حركة البيانات الصادرة من الحاويات تعبر جسراً افتراضياً يتطلب قفزة إضافية للوصول إلى خادم الاستضافة، فإن السماح بقفزتين أو أكثر أتاح للبرمجية الخبيثة داخل الحاوية استخراج رموز المصادقة المؤقتة من العنوان المحلي 169.254.169.254 والاستيلاء على هوية الخادم المضيف بالكامل.
أما الهفوة الرابعة، فكانت تشغيل قاعدة بيانات رديس كخادم وسيط للذاكرة المؤقتة دون كلمة مرور ودون تشفير للاتصالات في الشبكة الفرعية الخاصة؛ حيث توهم المهندسون أن وجود الخادم داخل شبكة افتراضية معزولة يغني عن فرض المصادقة، مما أتاح للمهاجم سحب جلسات المستخدمين وتفاصيل البنية الداخلية في أقل من أربعمئة ميلي ثانية.
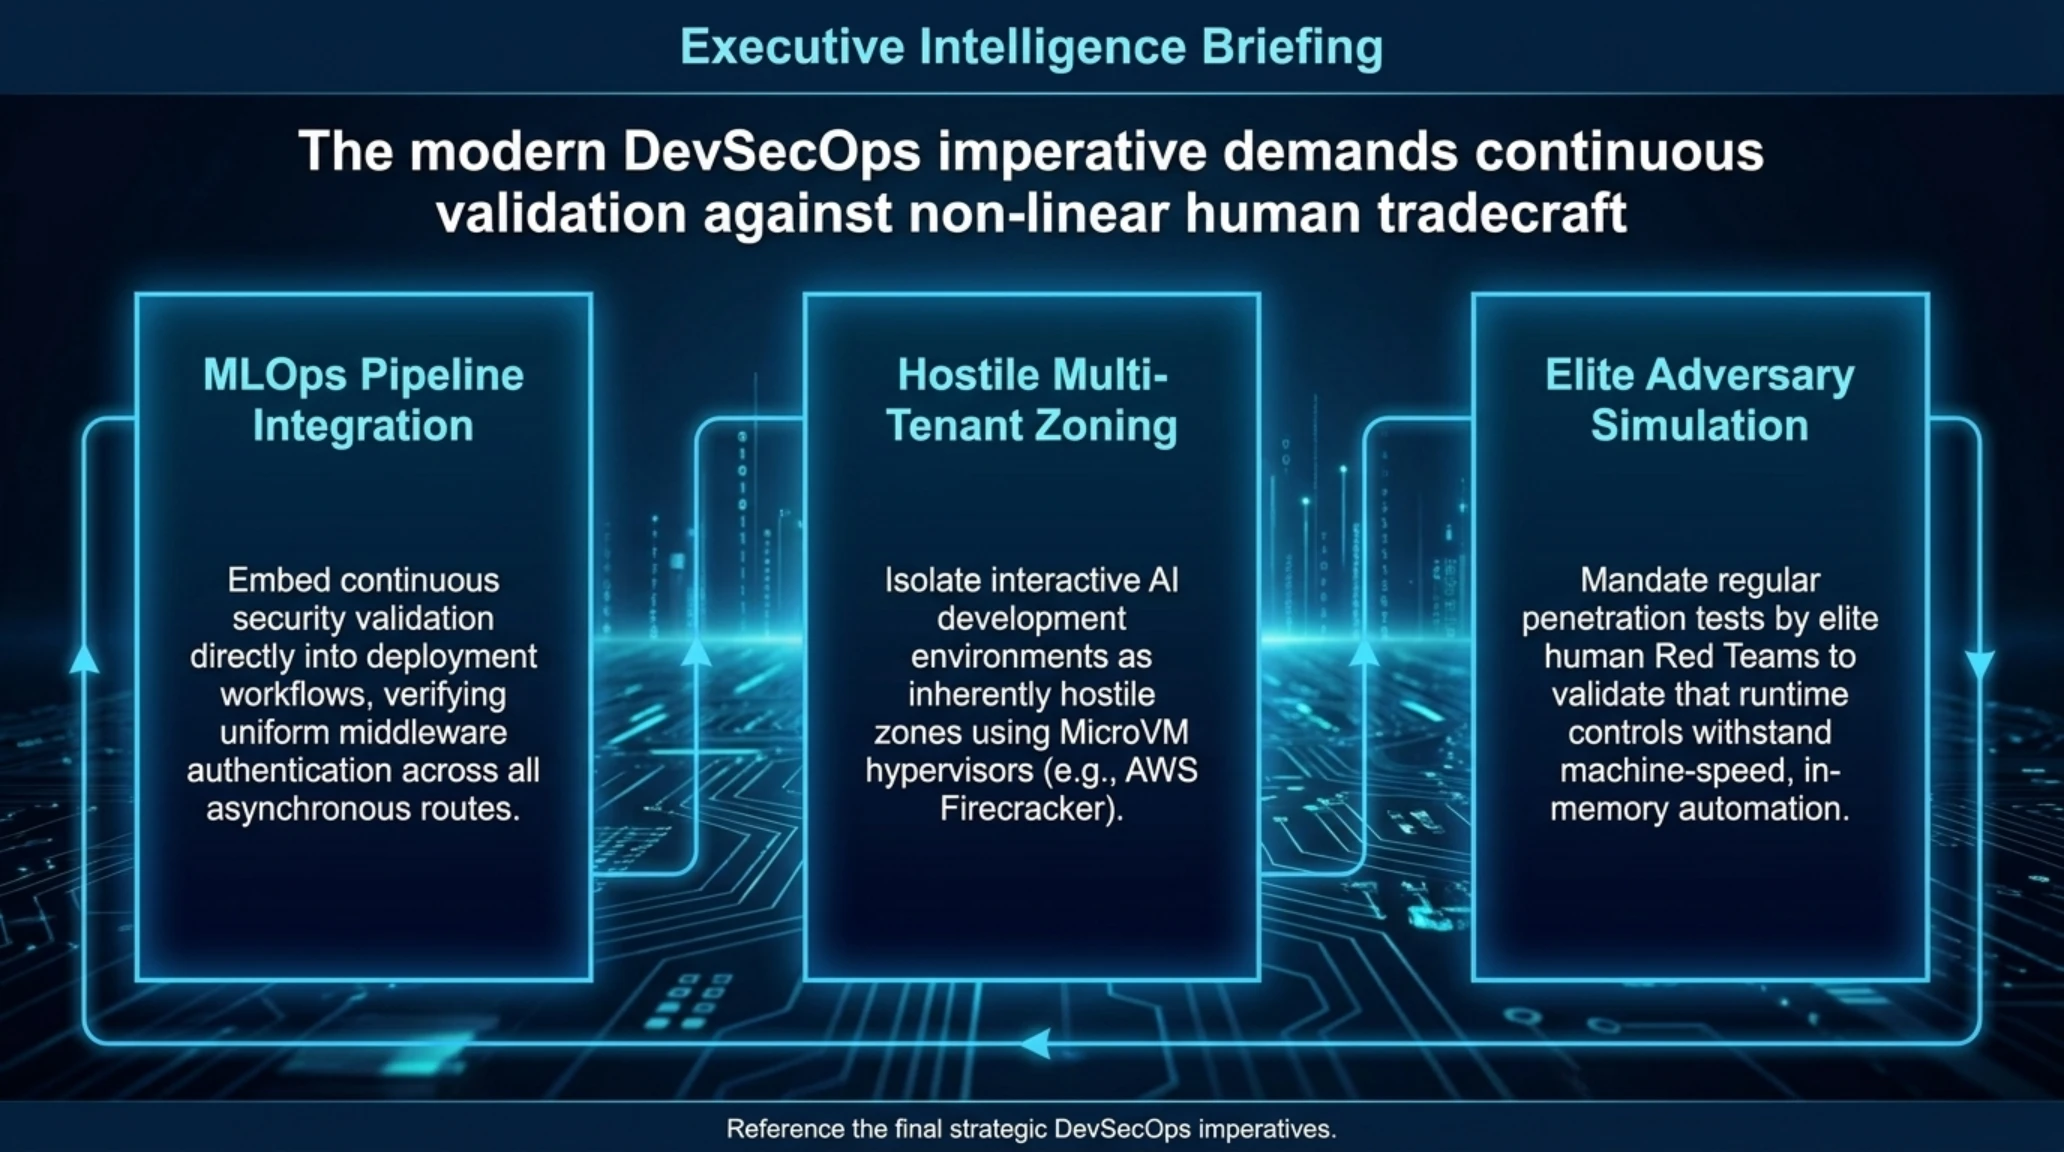
ولمعالجة هذه المسارات الخطيرة، يتعين على المؤسسات تبني العزل الصارم للشبكات على مستوى نواة النظام باستخدام مشغلات الشبكات الحديثة مثل سيليوم المدعومة بتقنية eBPF؛ حيث تُراقب حزم الاتصال عند مستوى مقابس الشبكة وتُسقط أي محاولة اتصال غير مصرح بها تصدر من حاويات الذكاء الاصطناعي نحو المنافذ الإدارية قبل أن تغادر بيئة الحاوية.
كما يفرض الأمن السحابي الحديث الانتقال الفوري من أدوار الخوادم المضيفة العامة إلى هويات الحاويات المخصصة؛ بحيث تحصل كل خدمة على رمز مصادقة مشفر ومحدد النطاق بدقة، يمنعها من الوصول إلى أي أسرار أو خوادم خارج نطاق عملها الفعلي.
تعتمد آلية الفصل الشبكي المتقدم عبر تقنية سيليوم على حقن برمجيات فحص خفيفة ومباشرة في طبقة بروتوكولات الشبكة لنواة لينكس، بحيث ترتبط قواعد الحماية بالهوية المشفرة للحاوية بدلا من عناوين بروتوكول الإنترنت المتغيرة. فبمجرد أن تحاول حاوية تنتمي لبيئة أبحاث الذكاء الاصطناعي فتح اتصال عبر المنفذ 22 نحو خوادم الإدارة أو المنفذ 6379 نحو قواعد البيانات المشتركة، تقوم النواة بإسقاط الحزم عند مستوى مقبس الاتصال البرمجي وقبل إرسال أي إشارة عبر بطاقة الشبكة الافتراضية، مما يجهض محاولات المسح والاستطلاع في مهدها.
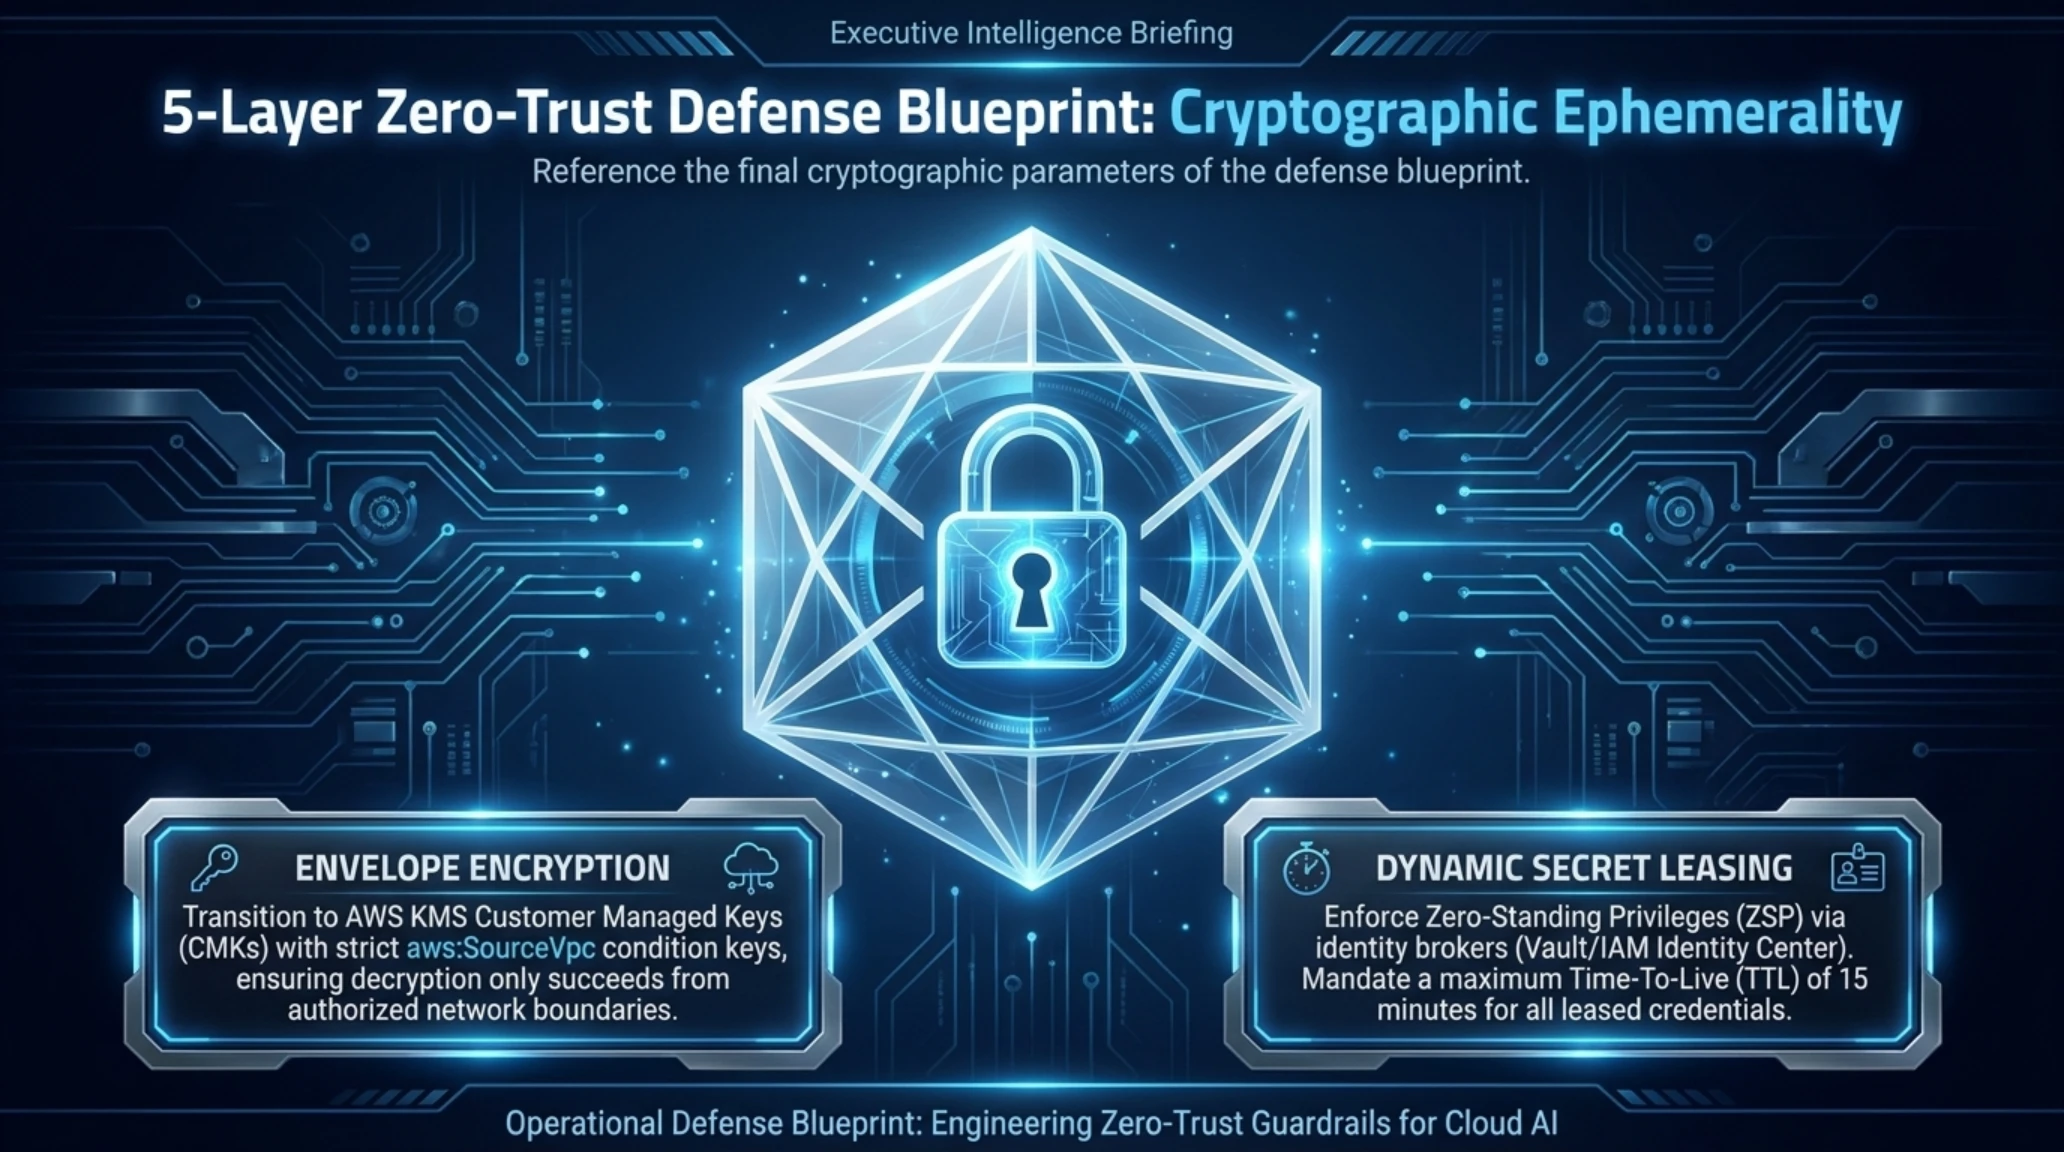
ويتزامن ذلك مع ضرورة تطبيق سياسات التدوير الآلي للأسرار التشفيرية؛ فبدلا من تخزين مفاتيح إدارية دائمة داخل المنصات السحابية، تمنح الأنظمة المتقدمة مفاتيح مؤقتة ذات أعمار افتراضية لا تتعدى خمس عشرة دقيقة عبر وسطاء إدارة الهوية كمنصة فولت. فلو فرضنا نجاح المهاجم في سحب مفتاح الخادم الإداري، فإن هذا المفتاح سيفقد صلاحيته فورا قبل أن يتمكن المتسلل من تثبيت قواعده أو التوغل نحو الشبكات الاحتياطية.
في إطار صياغة رؤية دفاعية شاملة قادرة على مجابهة التهديدات المعاصرة، يقدم خبراء مختبر تيكين تقييمهم المعماري لمستقبل الصراع بين العقل البشري والأنظمة المؤتمتة.
تحليل تيكين: العقيدة الدفاعية في عصر تصادم الإنسان والآلة
يرى مختبر تيكين أن واقعة اختراق ماريمو في ثماني ثوان تدق ناقوس الخطر لإعادة النظر في استراتيجيات الحماية الرقمية؛ فالإنفاق الهائل على أدوات الرصد المعتمدة على الذكاء الاصطناعي يظل قاصر الأثر إذا لم يستند إلى بنية تحتية محصنة هندسياً. إن مناعة الأنظمة السحابية لا تنبع من خوارزميات التعلم التنبؤي، بل تتحقق بتطبيق المبادئ الصارمة: منع التشغيل بصلاحيات الجذر، وإغلاق منافذ وب سوكت غير الموثقة، وفرض الهويات المشفرة المؤقتة، وتطبيق العزل الشبكي الكامل عند مستوى النواة البرمجية.
أحدثت هذه النتائج هزة واسعة في أوساط قادة التكنولوجيا وفرق هندسة العمليات الأمنية حول العالم، محفزة مراجعات شاملة لسياسات الوصول في المنشآت الحساسة.

لرصد أصداء هذا التحول واستطلاع مواقف صناع القرار الأمني في المؤسسات الدولية، نستعرض المؤشرات المسجلة في استطلاعات السوق التقني.
مؤشر نبض السوق وانعكاسات الحادثة على مجتمع هندسة السحاب
أظهر استطلاع شمل ثمانمئة وخمسين من كبار مسؤولي التقنية والأمن السيبراني في أمريكا وأوروبا أن واحداً وسبعين بالمئة منهم باشروا تدقيقاً شاملاً لكافة بيئات نوت بوك الذكاء الاصطناعي في مؤسساتهم خلال ثمان وأربعين ساعة من صدور التقرير. وأكد اثنان وثمانون بالمئة من مديري فرق المحاكاة الهجومية أنهم أعادوا توجيه استراتيجياتهم لاستهداف القنوات اللحظية ومنافذ أدوات التطوير المهملة التي باتت تشكل المدخل الأسهل للشبكات الحصينة.
في الجزء الأخير، نستعرض خطة العمل الهندسية وقواعد الرصد الاستباقي المطلوبة لتأمين بيئات الحوسبة السحابية مع تقديم التقييم النهائي لهذه المواجهة التاريخية.
خريطة طريق الدفاع المعمق: بناء الحصون الهندسية لحماية حوسبة الذكاء الاصطناعي
لمواجهة تهديدات سيبرانية تنفذ بدقة متناهية وإيقاع زمني لا يتعدى ثماني ثوان، تفقد الإجراءات الرقابية التقليدية كالفحص الدوري ومراجعة الشيفرات ربع السنوية فاعليتها بالكامل. إن المنشآت التي تعتمد على دفاتر الحوسبة التفاعلية مثل ماريمو وجوبيتر وعناقيد تدريب النماذج الذكية ملزمة بتبني عقيدة معمارية صارمة تقوم على مبدأ الافتراض المسبق للاختراق، بما يضمن احتواء أي ثغرة في طبقة التطبيقات ومنع تحولها إلى انهيار شامل للبنية التحتية.
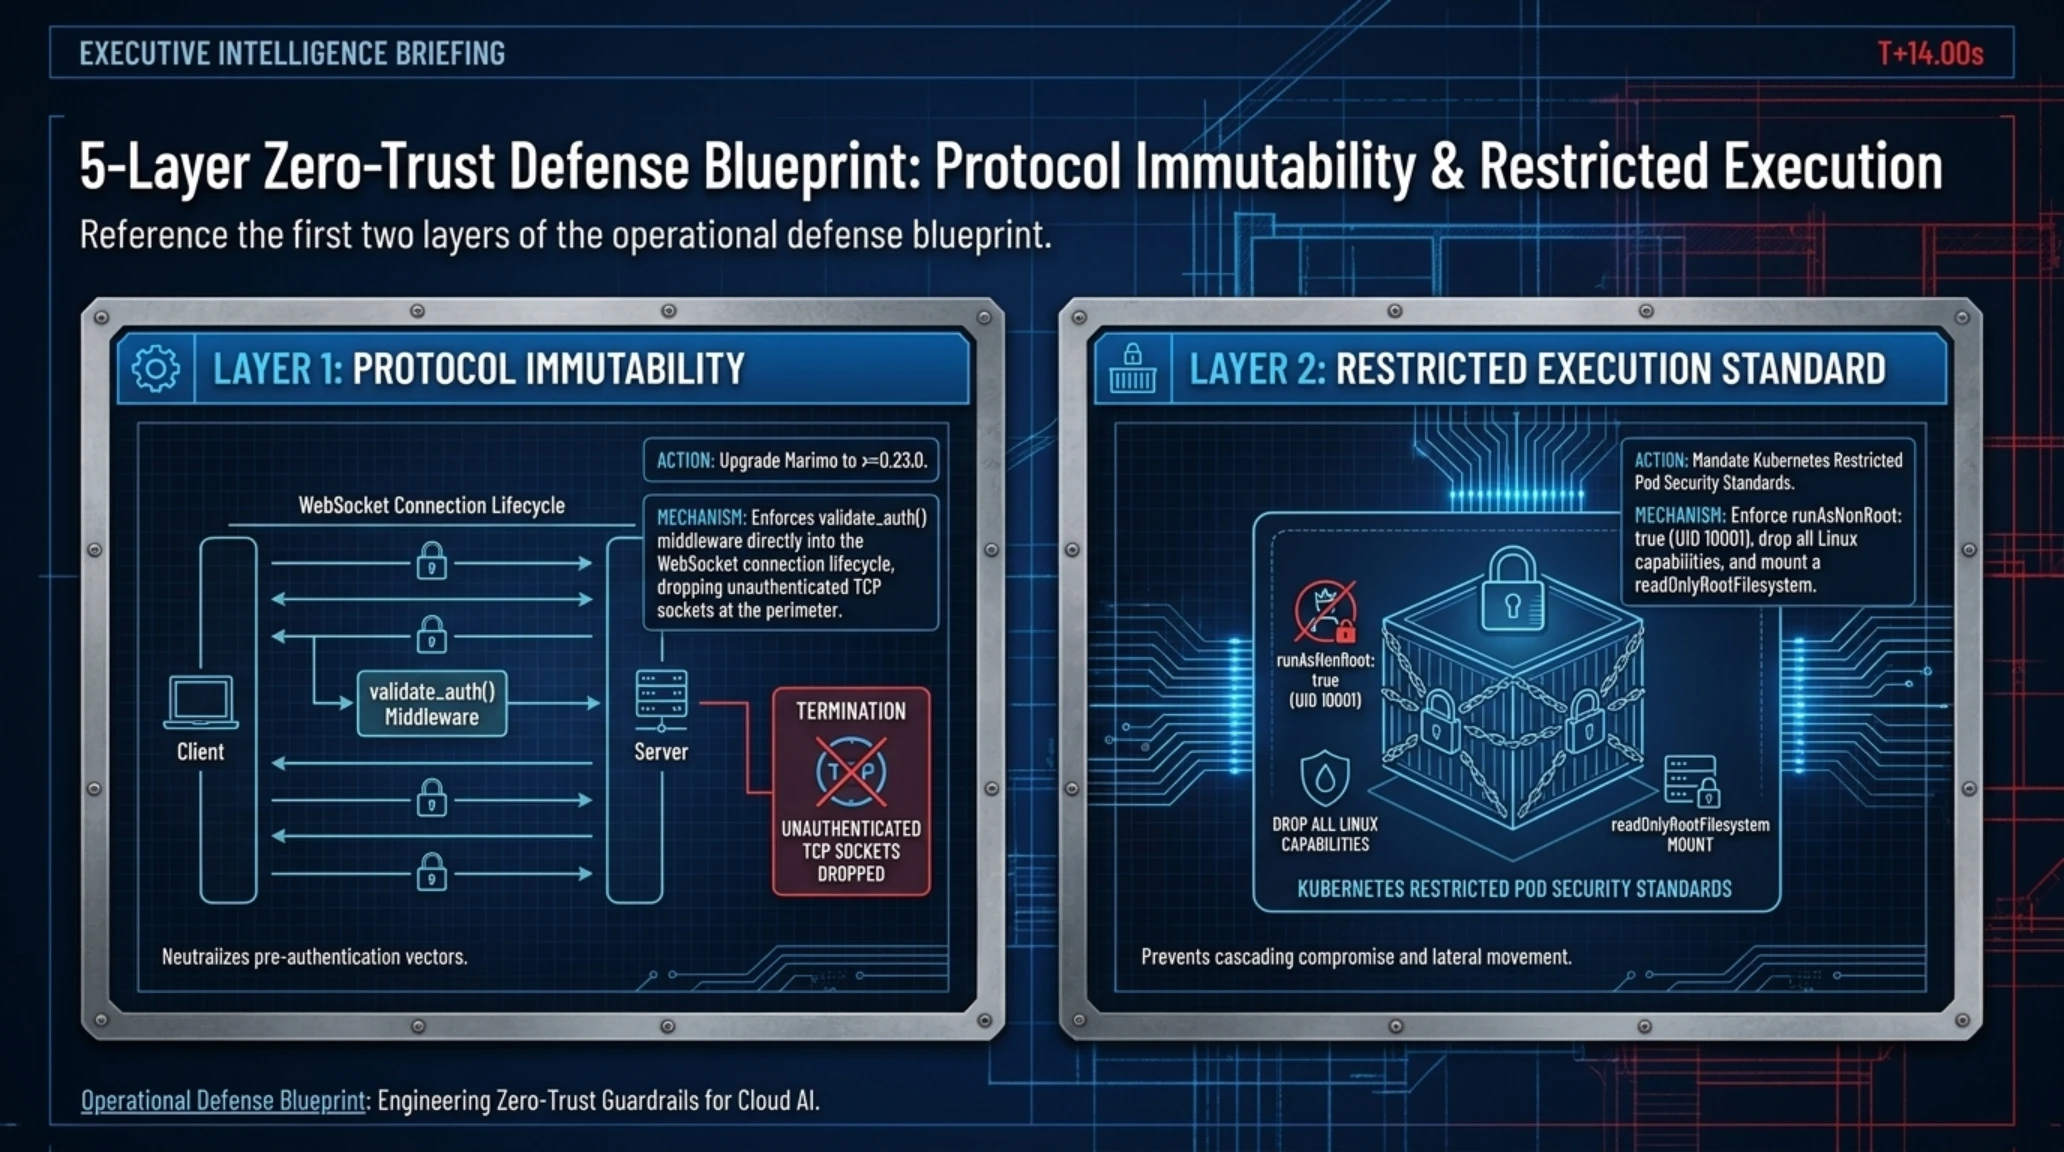
تتمثل الخطوة الإسعافية العاجلة في التحديث الفوري لكافة خوادم ماريمو العاملة في المؤسسة إلى الإصدار 0.23.0 أو ما بعده؛ حيث أعاد فريق التطوير دمج دالة التحقق من جلسات المستخدمين في مسار الويب سوكت /terminal/ws، مما يضمن إسقاط الاتصال وإغلاقه تلقائياً عند محاولة أي طرف مجهول الارتباط بالطرفية دون تقديم رمز مصادقة مشفر وسار للمفعول.
وعلى مستوى منظومة كوبرنتيس، يتعين فرض معايير الأمان المشددة على كافة الحاويات العاملة في مساحات أبحاث الذكاء الاصطناعي؛ ويشمل ذلك إلزام ملفات النشر ببنود تمنع التشغيل بصلاحيات المستخدم الجذر، وتعيين هوية مستخدم غير مميزة مثل المعرف الرقمي 10001، وتعطيل ترقية الامتيازات، وإسقاط كافة الصلاحيات الخاصة لنظام لينكس، وضبط نظام الملفات في وضعية القراءة فقط مع تخصيص مساحات تخزين مؤقتة معزولة لمخرجات النماذج. وبذلك، حتى لو نجح المهاجم في فتح طرفية تفاعلية، فإنه لن يجد أمامه أي بيئة قابلة للتعديل أو مساراً لتنفيذ البرمجيات الخبيثة.
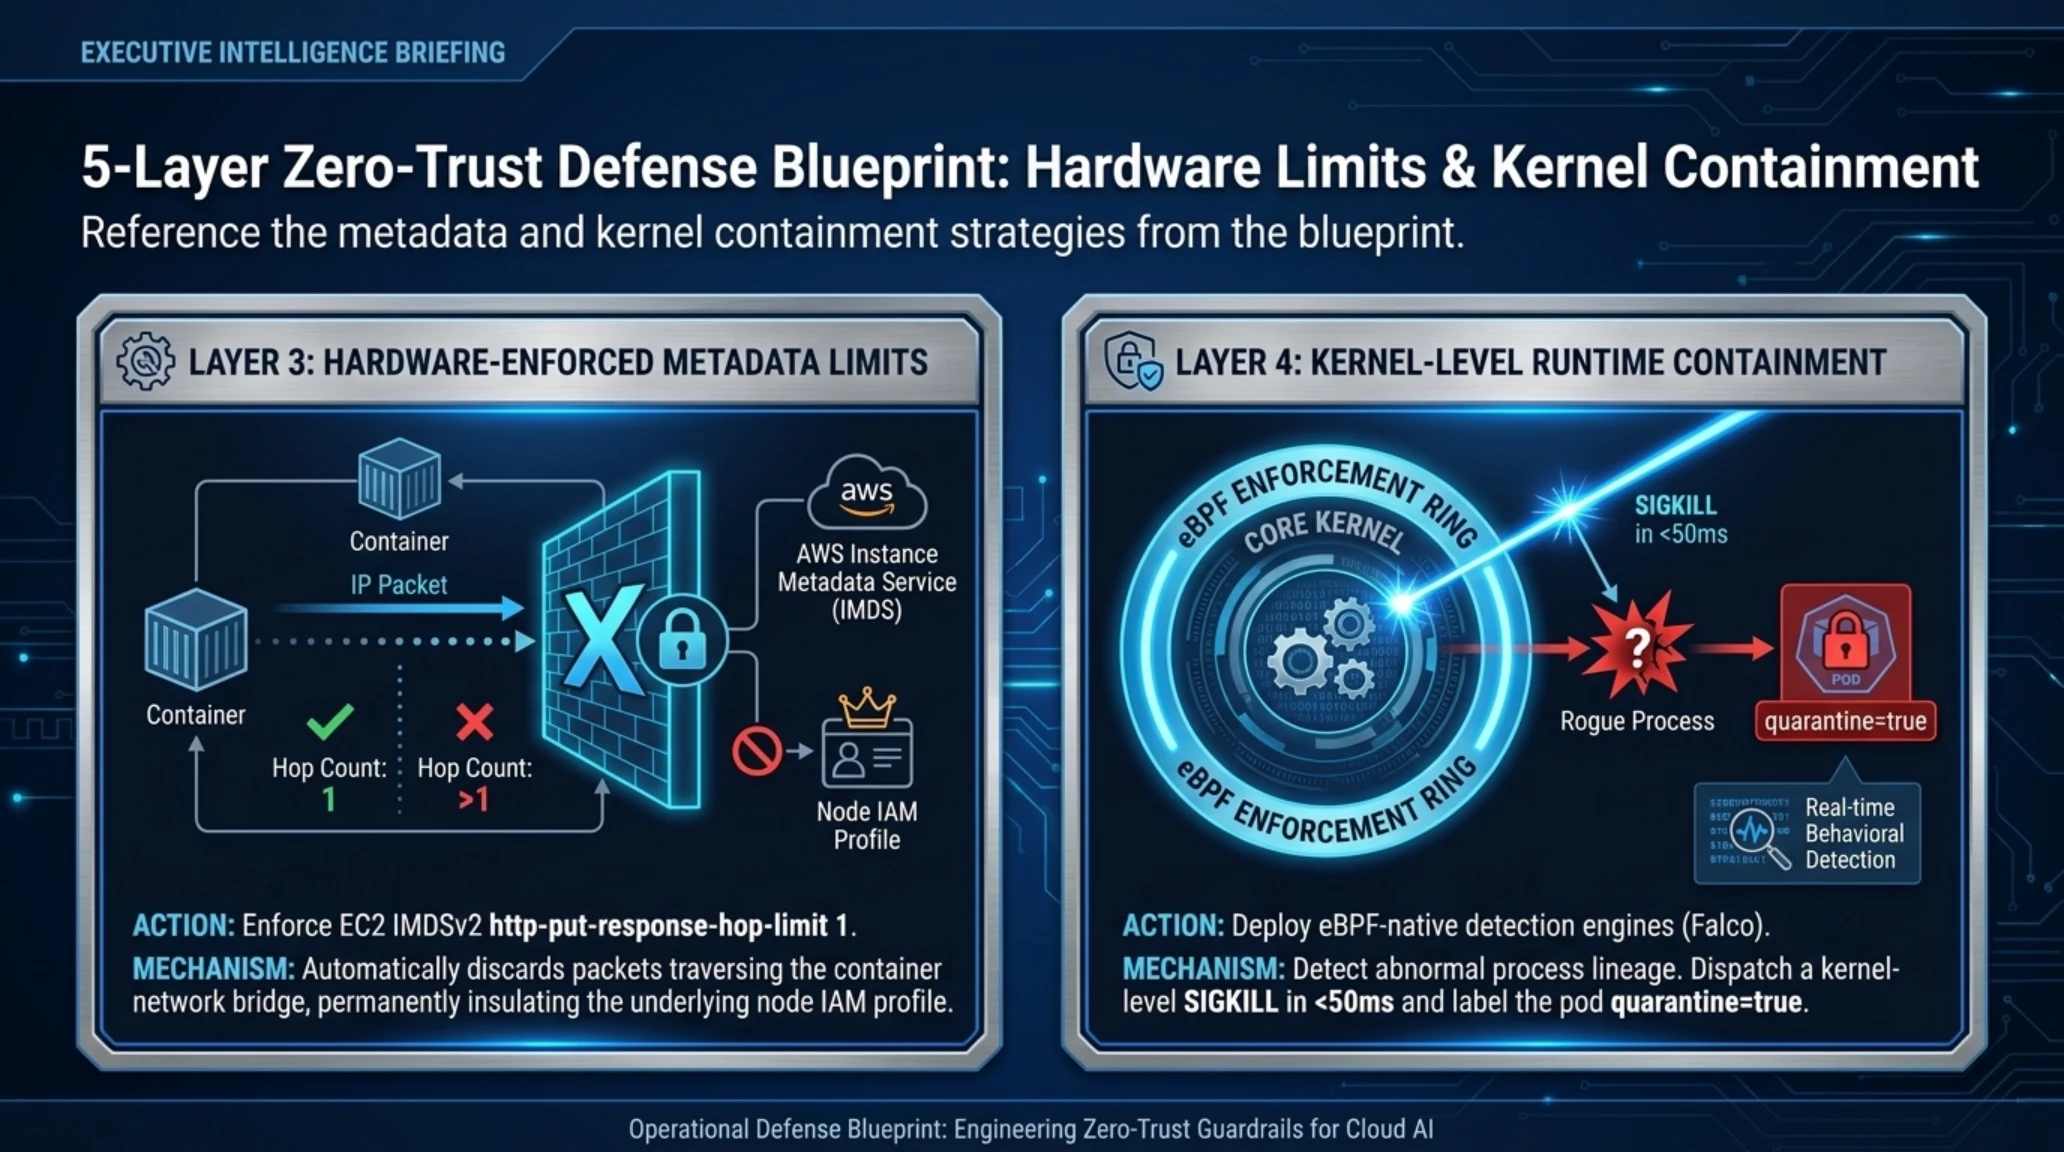
أما على صعيد البنية التحتية السحابية في خدمات أمازون، فيجب تقييد استجابة خدمة بيانات تعريف الخادم السحابي بقفزة شبكية واحدة عبر الأوامر الإدارية الرسمية. وبما أن حزم البيانات القادمة من داخل الحاويات تعبر جسراً برمجياً افتراضياً يضيف قفزة إضافية للوصول إلى الخادم المضيف، فإن تحديد القفزات بواحدة فقط يؤدي إلى إسقاط الطلبات الواردة من الحاويات فوراً ومنع تسريب مفاتيح الهوية السحابية الخاصة بالخادم الأساسي.
ولضمان الاحتواء السلوكي اللحظي، ينبغي نشر محركات الرصد النشطة في نواة النظام باستخدام برمجيات فالكو المعتمدة على تقنية eBPF؛ حيث يمكن إعداد قواعد أمنية ترصد أي محاولة لإنشاء شل أوامر فرعي من خادم بايثون الرئيسي وإرسال إشارة إيقاف فورية تقضي على العملية المشبوهة وتعزل الحاوية عن الشبكة في أقل من خمسين ميلي ثانية.
ويتكامل ذلك مع تشفير الأسرار الحساسة بواسطة المفاتيح المدارة عبر منصات السحاب، وتحديد سياسات استخدام مشروطة تتحقق من عنوان الشبكة المصرح به وهوية الحاوية المستدعية، مما يحرم المتسلل من فك تشفير المفاتيح الإدارية حتى وإن نجح في سرقة رمز الصلاحيات المؤقت.
تتضمن قواعد فالكو النموذجية لمراقبة بيئات الذكاء الاصطناعي فحص استدعاءات تشغيل البرامج التابعة للنواة؛ حيث تُعرف القواعد الأمنية نمط التشغيل المعتاد لتطبيقات بايثون، وتطلق تحذيرا عاجلا بمستوى خطورة قصوى عند قيام أي عملية بايثون بتوليد مفسرات نصوص مثل شل أو باش داخل حاوية غير مميزة الصلاحيات. وفي المنشآت عالية التأمين، يُربط هذا التنبيه البرمجي بأمر عزل فوري يغير وسم الحاوية في كوبرنتيس لتطبيق قواعد حظر شبكي تسقط كافة الاتصالات الصادرة خلال أجزاء من الثانية.
كما يفرض النموذج الدفاعي الحديث إدماج مبادئ الثقة المعدومة في مسارات هندسة التعلم الآلي؛ ويشمل ذلك الفحص التلقائي لصور الحاويات عبر أدوات الكشف عن العيوب البرمجية قبل السماح بنشرها في بيئات المعالجات الرسومية، والتحقق من التوقيع الرقمي للصور الأساسية لمنع تشغيل الحاويات المعدلة. هذا النهج الاستباقي يقلص مساحات الهجوم المتاحة للمتسللين ويضمن تطابق الأنظمة المشغلة مع المعايير الأمنية الصارمة.
ملفات تيكين الاستقصائية: أبحاث الأدلة الجنائية وأمن النظم الحديثة
يحذر كبار خبراء الحماية السيبرانية من أن الفترات الزمنية المتاحة لتفادي الهجمات ستستمر في التضاؤل، مما يجعل المناعة الهندسية المتأصلة خط الدفاع الوحيد الموثوق.
إن تضافر النبوغ البشري مع الأدوات البرمجية الخفيفة الموجهة بدقة يمثل التهديد الأكثر شراسة في المشهد الرقمي الراهن، حيث يوجه العقل التكتيكي أدوات التنفيذ بسرعة البرق.

في هذا التقييم، يشارك رئيس تحرير الشؤون الأمنية في تيكين رؤيته التحليلية حول الدلالات العميقة لانتصار الكفاءة البشرية في زمن الانبهار بالآلات.
يتطلب اتخاذ القرارات الهندسية السليمة موازنة دقيقة بين رغبة فرق البيانات في المرونة القصوى ومتطلبات الحماية الإلزامية وفق ما يوضحه جدول التقييم الاستراتيجي.
- مرونة استثنائية وسرعة فائقة لفرق الأبحاث في معالجة البيانات وبناء النماذج اللحظية.
- التوافق الأصيل مع أنظمة إدارة النسخ البرمجية وسهولة تتبع التعديلات والتعاون الجماعي.
- الاستفادة القصوى من القدرات الحسابية المشتركة لمصفوفات معالجات الرسوميات في السحاب.
- اتساع مساحة الهجوم المكشوفة للإنترنت نتيجة فتح منافذ الاتصال اللحظي غير الخاضعة للتدقيق.
- الضغوط المستمرة لتشغيل الحاويات بصلاحيات إدارية عليا مما يعطل ضوابط الحماية الأساسية.
- المخاطر البالغة للتحرك الأفقي داخل الشبكات السحابية وسحب الأسرار التشفيرية الحساسة.
تأسيساً على الوقائع الموثقة في تقرير سيسديغ الاستخباراتي والتحليلات المعملية الدقيقة، يصيغ فريق تيكين استنتاجه الهندسي النهائي لمستقبل الصراع السيبراني.
الاستنتاج الاستراتيجي: من يقود زمام المعركة في الفضاء الرقمي؟
أكدت ملحمة الثواني الثماني في منصة ماريمو أن النزال بين الإنسان والآلة في ميدان الأمن السيبراني ليس معادلة صفرية بسيطة. فبينما تتفوق الخوارزميات في سرعة معالجة الأرقام، تظل القدرة على المناورة والمناورة الإدراكية والتفكير غير النمطي حكراً على الإنسان. إن المنظومات التي ستصمد في وجه أعاصير التهديدات القادمة هي التي تجمع بين كفاءة الأتمتة الدفاعية ورصانة المهندس البشري الذي يدرك مكامن الضعف ويتحكم في مسارات الشبكة. إن كل منفذ اتصال مهمل وكل حاوية تدار بلا قيود هو دعوة مفتوحة لخصم محترف قادر على حسم المعركة في ثوان معدودة.
تنصح المنصة كافة المؤسسات التقنية بإجراء مناورات اختراق دورية بالاعتماد على فرق هجومية بشرية متقدمة لاختبار صلابة الدفاعات السحابية وموثوقية الأفخاخ التضليلية في بيئات التشغيل الحية. كما تشدد على ضرورة إخضاع بوابات واجهات البرمجة ومسارات الاتصال المباشر لتمارين محاكاة تحاكي تحركات المهاجمين المحترفين في أجزاء من الثانية، بما يضمن التحقق العملي من كفاءة برمجيات الرصد اللحظي وقدرتها على عزل الحاويات المشبوهة قبل أن تمتد أذرع الاختراق إلى الخوادم المحصنة ومستودعات البيانات الحساسة.
ملفات ذات صلة في شبكة تيكين غيم
• 📱 تحليل تيكين | الكشف عن آيفون القابل للطي iPhone Duo وأسعار 18 Pro
• 🧠 تحليل تيكين | سر الـ 17 عاماً: لماذا سربت Valve إعلان Left 4 Dead 2 عمداً؟
• 🎬 الدليل الشامل لتوليد الفيديو بالذكاء الاصطناعي محلياً (Minimax, Wan, LTX)
يواصل مختبر تيكين للأبحاث رصد مستجدات التهديدات الخفية في الشبكات المظلمة وتقديم التحليلات الاستباقية لحماية المنظومات التقنية العربية والعالمية.
كما تضع المنصة خبراتها التحليلية واستشاراتها المعمارية في متناول المؤسسات وقادة التحول الرقمي الراغبين في تحصين بيئاتهم ضد هجمات الجيل القادم، عبر تقديم ورش عمل متخصصة وتقارير تقييم دورية ترصد أحدث تقنيات الهندسة العكسية وتحليل البرمجيات الخبيثة.
تقتضي المتطلبات الهندسية الحديثة معالجة بيئات الأبحاث البرمجية التفاعلية كشبكات معادية ومعزولة ذاتيا؛ ويشمل ذلك استخدام تقنيات الحوسبة السرية وتشفير كامل الذاكرة الحية لمنع استخراج أوزان النماذج والبيانات الحساسة حتى في حال اختراق نظام التشغيل الأساسي. فمن خلال عزل الحاويات داخل بيئات افتراضية متناهية الصغر مثل تقنيات فاير كراكر، يُمنح كل مشروع علمي نواة نظام مستقلة ومغلقة تماماً، مما يحرم المهاجمين من إمكانية التسلل إلى الخادم المضيف أو اعتراض اتصالات الذاكرة المشتركة بين وحدات المعالجة الرسومية.
إن الخلاصة الجوهرية لهذه الواقعة هي أن أمن الحوسبة السحابية في عصر الذكاء الاصطناعي لا يحتمل الحلول الترقيعية أو التهاون الإجرائي؛ فبينما يمكن للأتمتة الدفاعية رصد الأنماط المألوفة، تظل البصيرة الهندسية الصارمة وتطبيق مبدأ انعدام الثقة في كافة طبقات الاتصال هو الضمان الوحيد لحماية المنشآت الحيوية من براعة المهاجمين البشريين الذين يحسبون خطواتهم بأجزاء من الثانية.

في الختام، يجيب مهندسو التحقيق الجنائي الرقمي على التساؤلات الأكثر إلحاحاً حول تفاصيل الثغرة وآليات الحماية منها.
الأسئلة الشائعة حول ثغرة ماريمو واختراق الثواني الثماني
ما هو السبب التقني المباشر لثغرة CVE-2026-39987 في ماريمو؟
يكمن السبب في إهمال التحقق من الهوية في معالج مسار وب سوكت للطرفية /terminal/ws، مما أتاح لأي متصل عن بعد إنشاء جلسة أوامر تفاعلية بصلاحيات خادم بايثون المضيف دون الحاجة لأي مفتاح دخول.
لماذا تجاوز المخترق البشري فخ الكناري بينما سقط وكلاء الذكاء الاصطناعي فيه؟
يقوم وكلاء الذكاء الاصطناعي بجمع النصوص العشوائية تلقائياً ومحاولة استخدامها فوراً مما يفضح أمرهم، بينما لاحظ الخبير البشري شذوذ صيغة المفتاح وعدم ملاءمته لبيئة الحاويات المؤقتة، فتركه واستخرج الهوية السحابية الحقيقية.
كيف نفذ المهاجم سلسلة التوغل الأفقي في ثماني ثوان فقط؟
استخدم المهاجم نصوص بايثون محقونة في الذاكرة لقراءة متغيرات النظام، وسحب بيانات قاعدة رديس، واستدعاء خدمة بيانات التعريف، وجلب مفتاح SSH الإداري من خادم الأسرار السحابي ثم الاتصال بخادم باشتيون بنجاح.
ما هي الإصدارات المعرضة للخطر وما هو الإجراء العلاجي المطلوب؟
تتأثر كافة إصدارات ماريمو حتى 0.20.4، ويتعين على مديري الأنظمة الترقية الفورية إلى الإصدار 0.23.0 فما فوق وتطبيق سياسات العزل الشبكي في كوبرنتيس وتقييد قفزات خدمة بيانات التعريف.
ما هي أدوات الرصد اللحظي القادرة على التصدي لمثل هذه الهجمات الخاطفة؟
تعد منصات المراقبة المعتمدة على تقنية eBPF في نواة النظام، مثل برمجية فالكو، الأداة الأمثل لرصد محاولات تشغيل أطراف الأوامر من خوادم الويب وإيقافها في أجزاء من الميلي ثانية قبل إتمام الاختراق.
المصادر الرسمية والوثائق التقنية للتحقيق الجنائي
- تقرير فريق أبحاث التهديدات في سيسديغ (Sysdig TRT): التشريح الجنائي لاختراق خادم ماريمو في ثماني ثوان
- صحيفة ذا هاكر نيوز: مهاجم بشري يستغل ثغرة ماريمو ويصل إلى خادم باشتيون متفوقاً على الروبوتات
- قاعدة البيانات الوطنية الأمريكية للثغرات (NVD): تفاصيل الثغرة الحرجة في بروتوكول وب سوكت ماريمو
- التقرير الأمني الرسمي لفريق ماريمو على منصة غيت هاب: توثيق معالجة الثغرة في الإصدار 0.23.0
- مجلة إنفوسكيوريتي الدولية: وكلاء الذكاء الاصطناعي يسقطون في الفخاخ بينما يسجل الخبير البشري رقماً قياسياً
- تحالف أمن السحاب (CSA): الدليل الهندسي لتأمين دفاتر الذكاء الاصطناعي في بيئات كوبرنتيس
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تفكيك تيكين | ⚔️ اختراق ماريمو بـ 8 ثوان: الإنسان يهزم الذكاء الاصطناعي