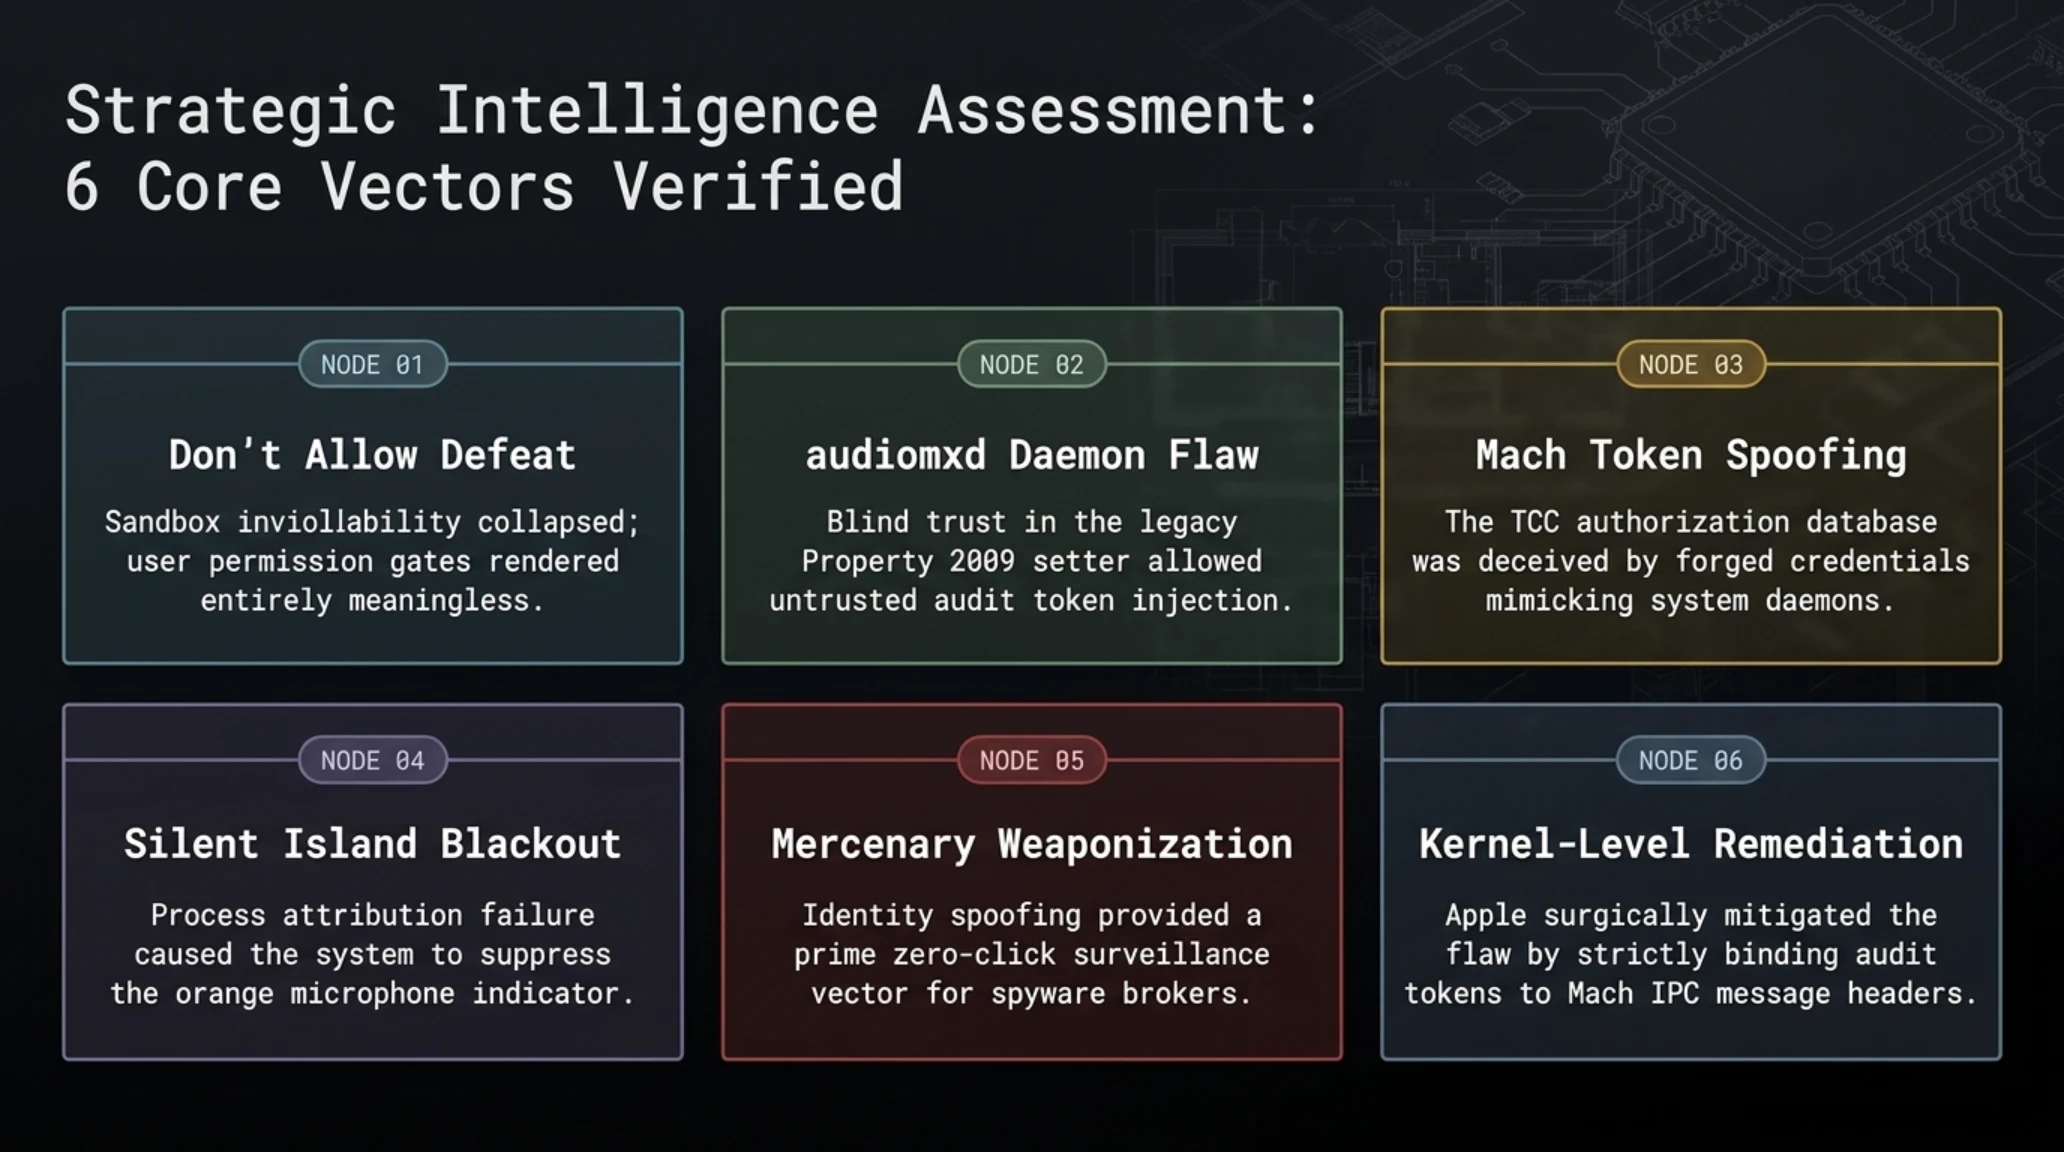
كشفت الوثائق التقنية الصادرة عن فريق ميتا الأحمر (Meta Red Team X) عن ثغرة أمنية هيكلية بالغة الخطورة في النظام الصوتي لنظامي iOS وiPadOS، تتيح للبرمجيات الخبيثة تسجيل الصوت المحيطي عبر الميكروفون دون تفاعل المستخدم، وحتى بعد الضغط الصريح على خيار الرفض Don’t Allow. يقدم هذا التحليل المعماري تفكيكاً شاملاً لثغرة الخاصية 2009 في خادم audiomxd، وكيفية تضليل منظومة TCC، وانطفاء مؤشر الخصوصية في الجزيرة التفاعلية، وترقيعات النواة في iOS 26.6.1.
تفكيك معماري | تصدع الحصن الزجاجي في كوبرتينو؛ تشريح جنائي لثغرة تسجيل الصوت الخفي في آيفون وتجاوز جدار الخصوصية
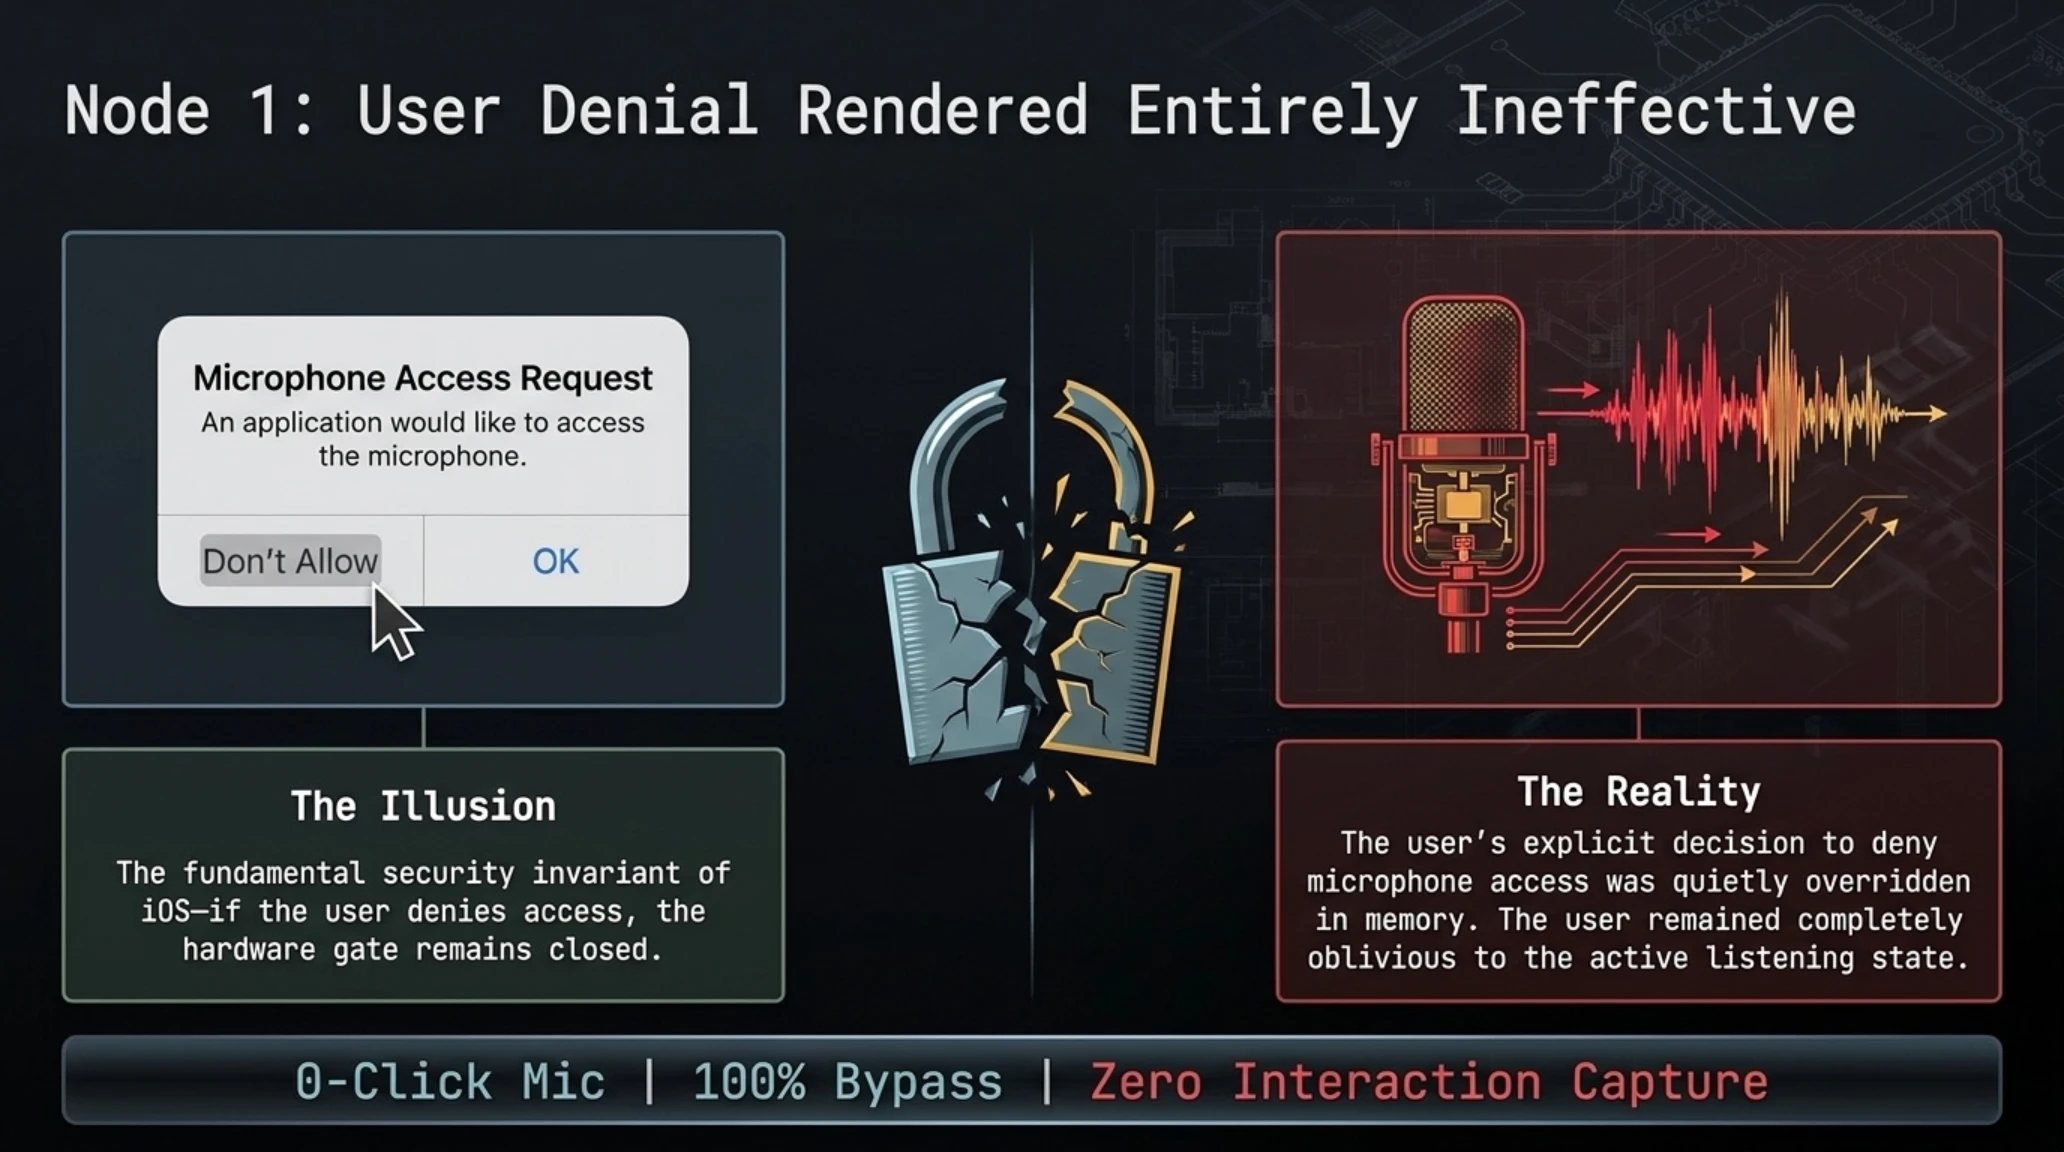
لعقود طويلة، بنت شركة آبل إمبراطوريتها التسويقية والتجارية على شعار محوري يقدس الخصوصية: 'ما يحدث على هاتفك آيفون، يبقى على آيفون'. هذا الوعد الجازم أقنع مئات الملايين من المستخدمين، وصناع القرار، والمؤسسات الدبلوماسية والمالية الكبرى حول العالم بأن أجهزة آيفون تمثل حصناً رقمياً لا يمكن اختراقه، وأن قرارات المستخدم بالرفض أو المنح تتمتع بسلطة قاطعة غير قابلة للنقض. إلا أن تقريراً هندسياً مدوياً نشره باحث الأمن السيبراني البارز نيك تسيتساركين من فريق ميتا الأحمر (Meta Red Team X) بالتعاون مع المهندس المستقل مصطفى كالاب، أحدث زلزالاً معرفياً في أوساط الأمن الرقمي؛ إذ وثق التقرير ثغرة بنيوية بالغة الخطورة في معمارية معالجة الصوت لنظامي iOS وiPadOS، تتيح لتطبيقات خبيثة الشروع في تسجيل صوت الميكروفون المحيطي سراً، حتى بعد أن يضغط المستخدم يدوياً وبصورة صريحة على خيار 'عدم السماح' (Don't Allow).
الرؤية الاستراتيجية ومحاور الدفاع السيبراني الشامل
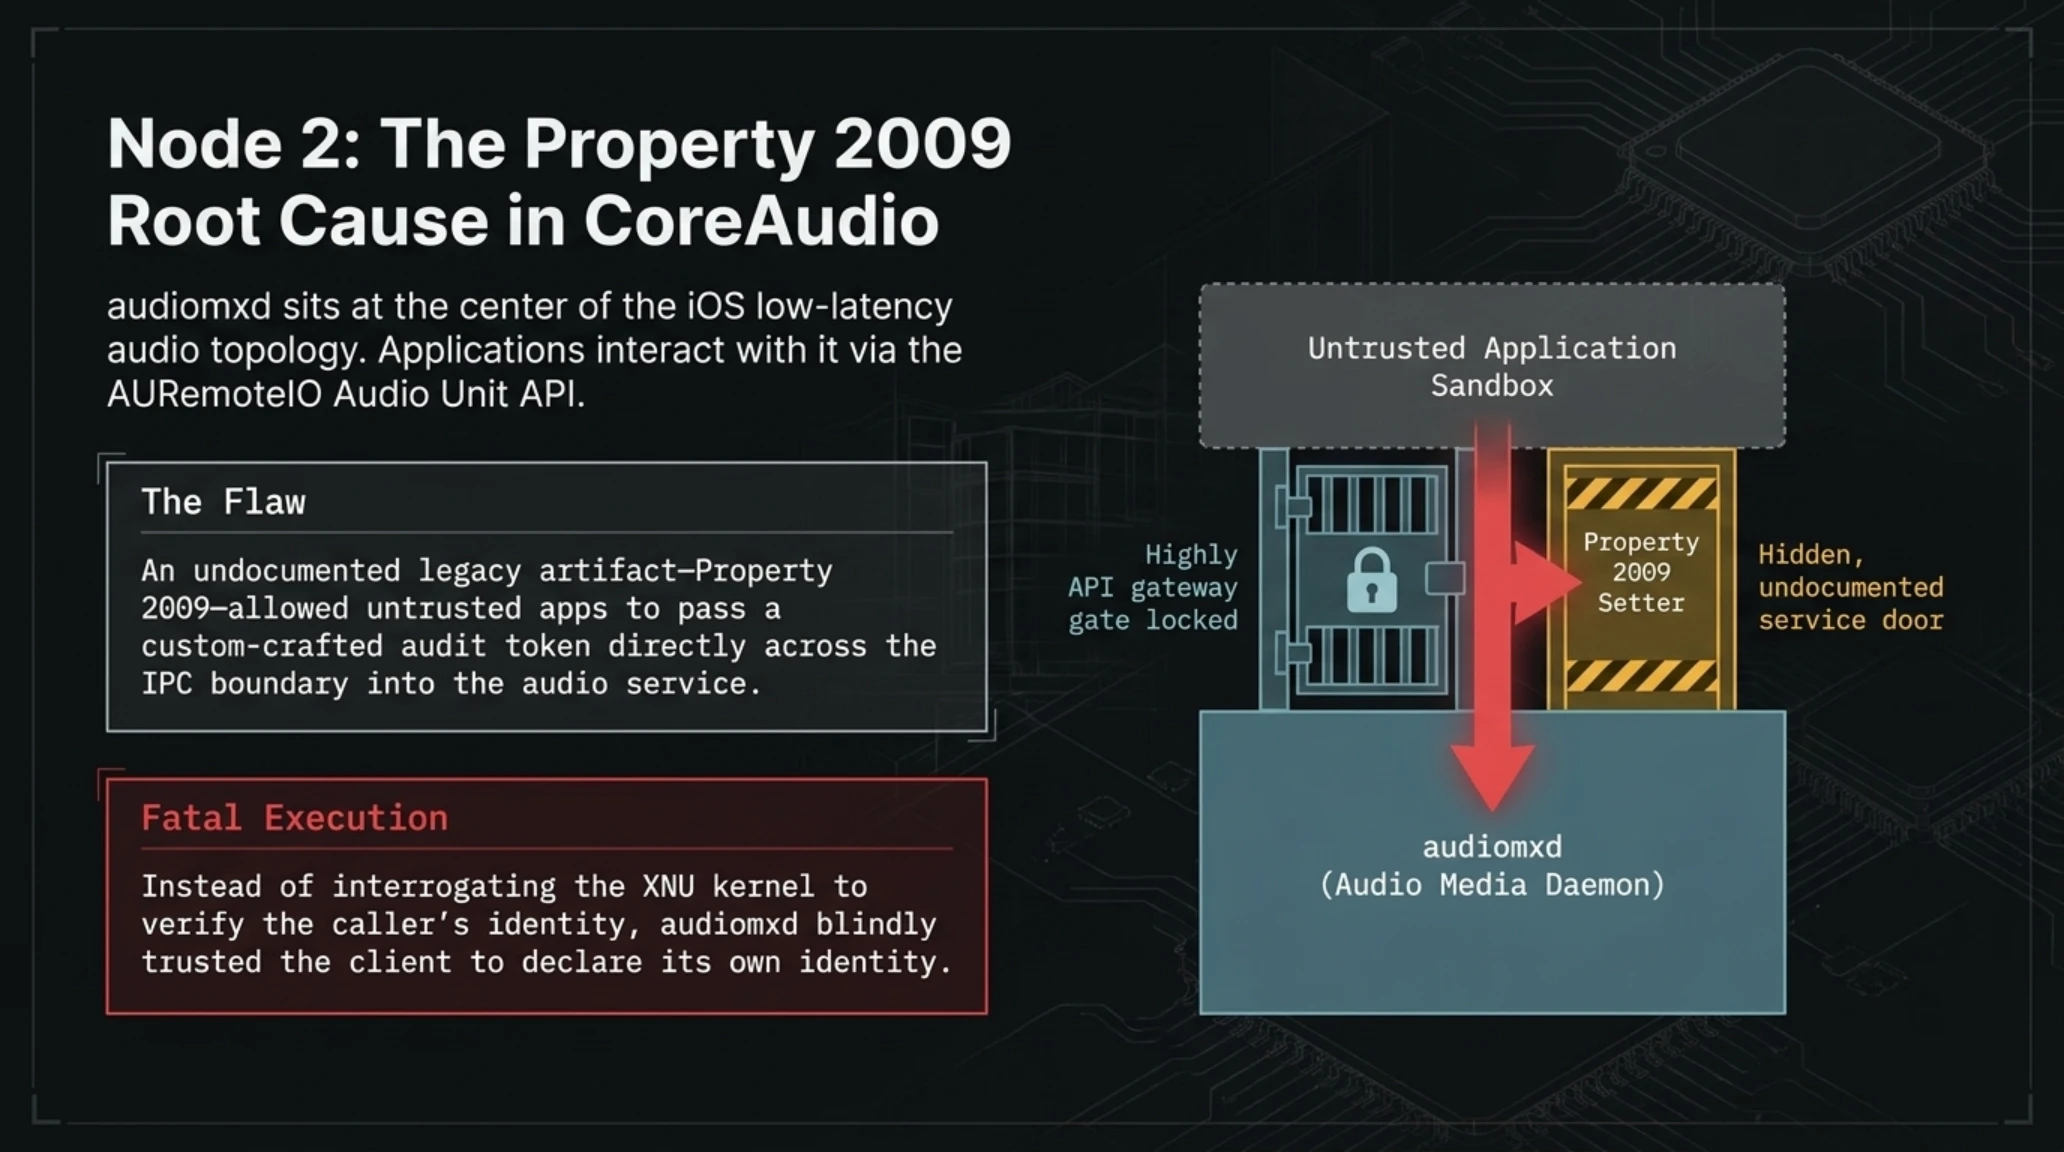
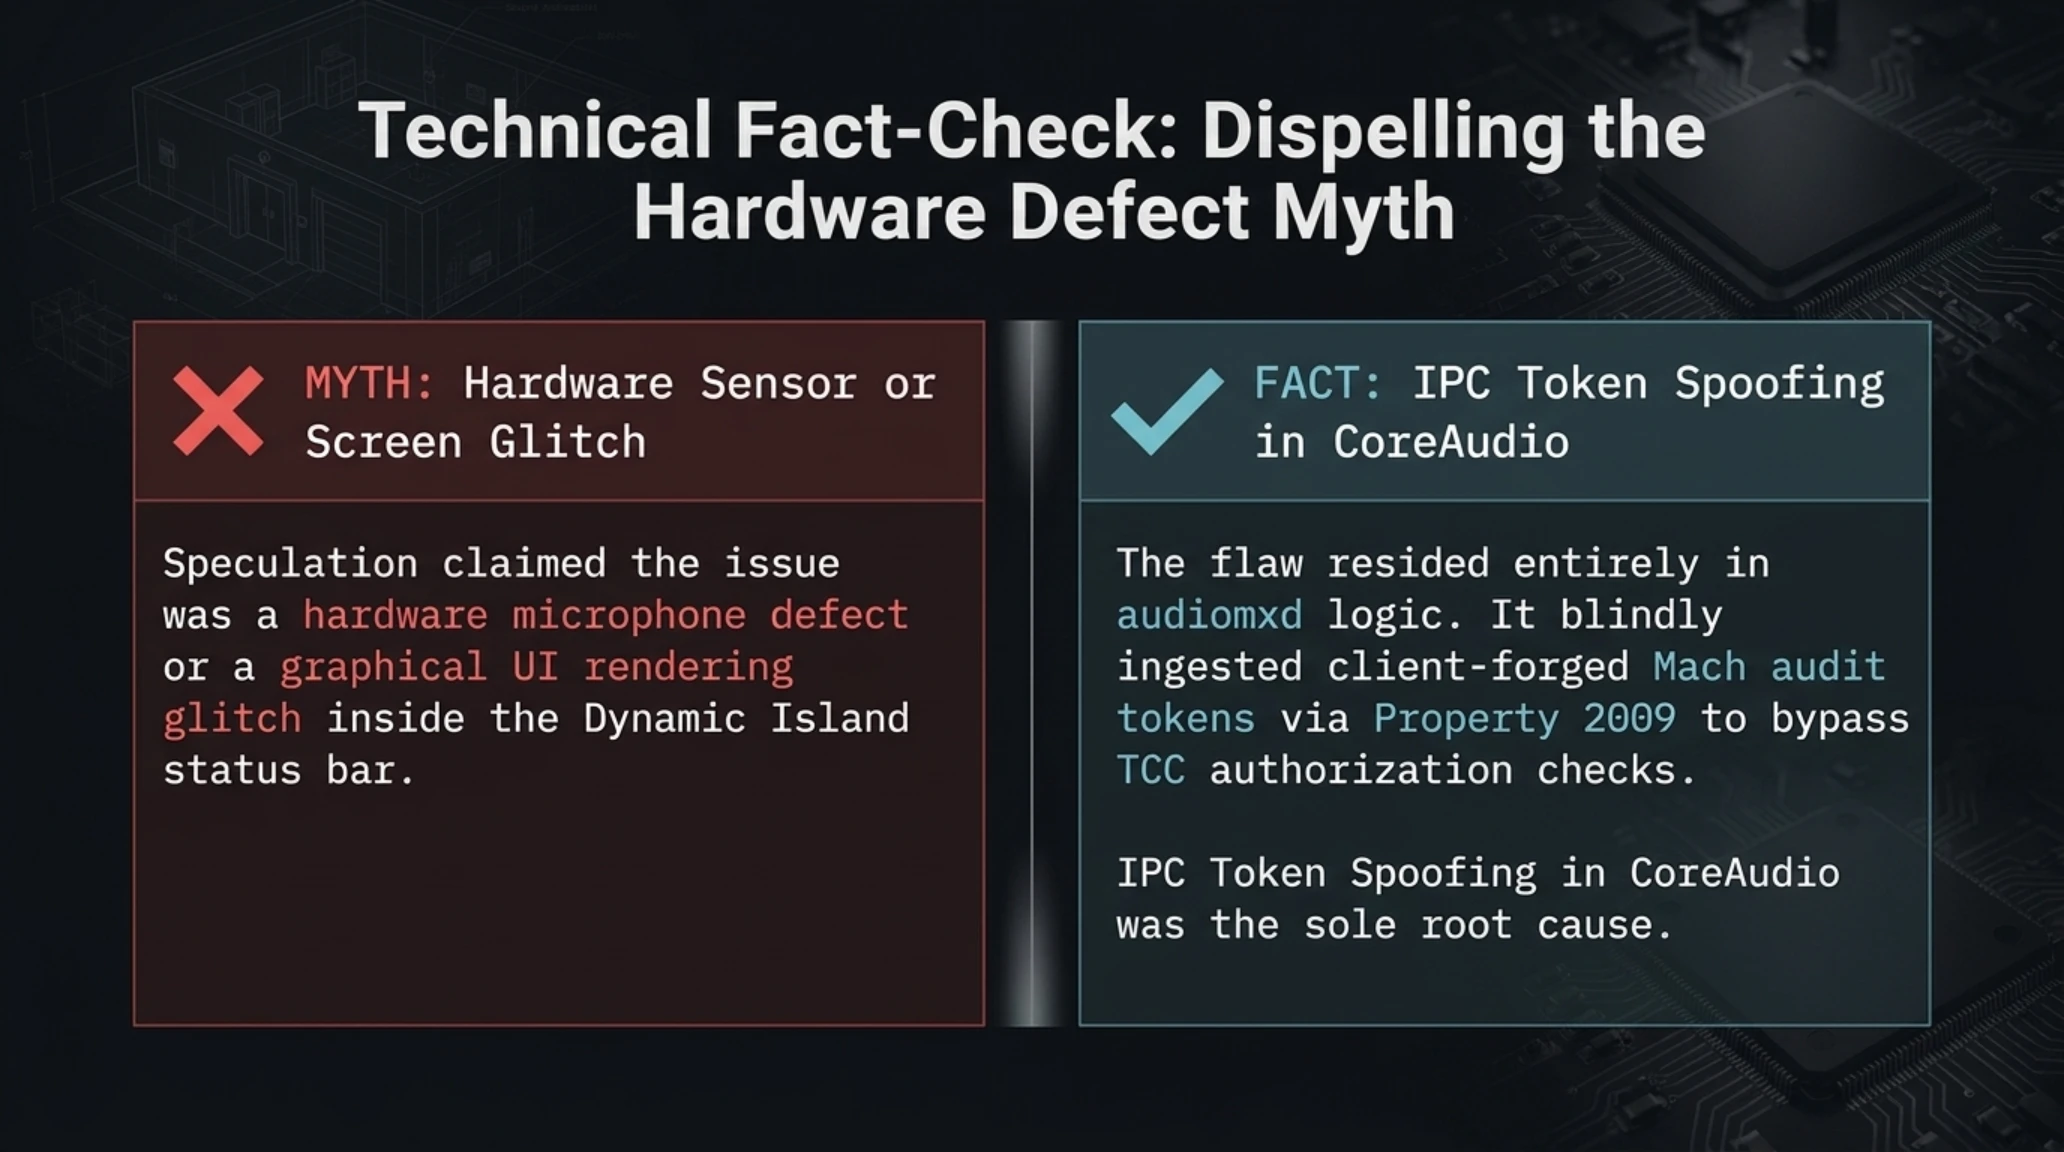
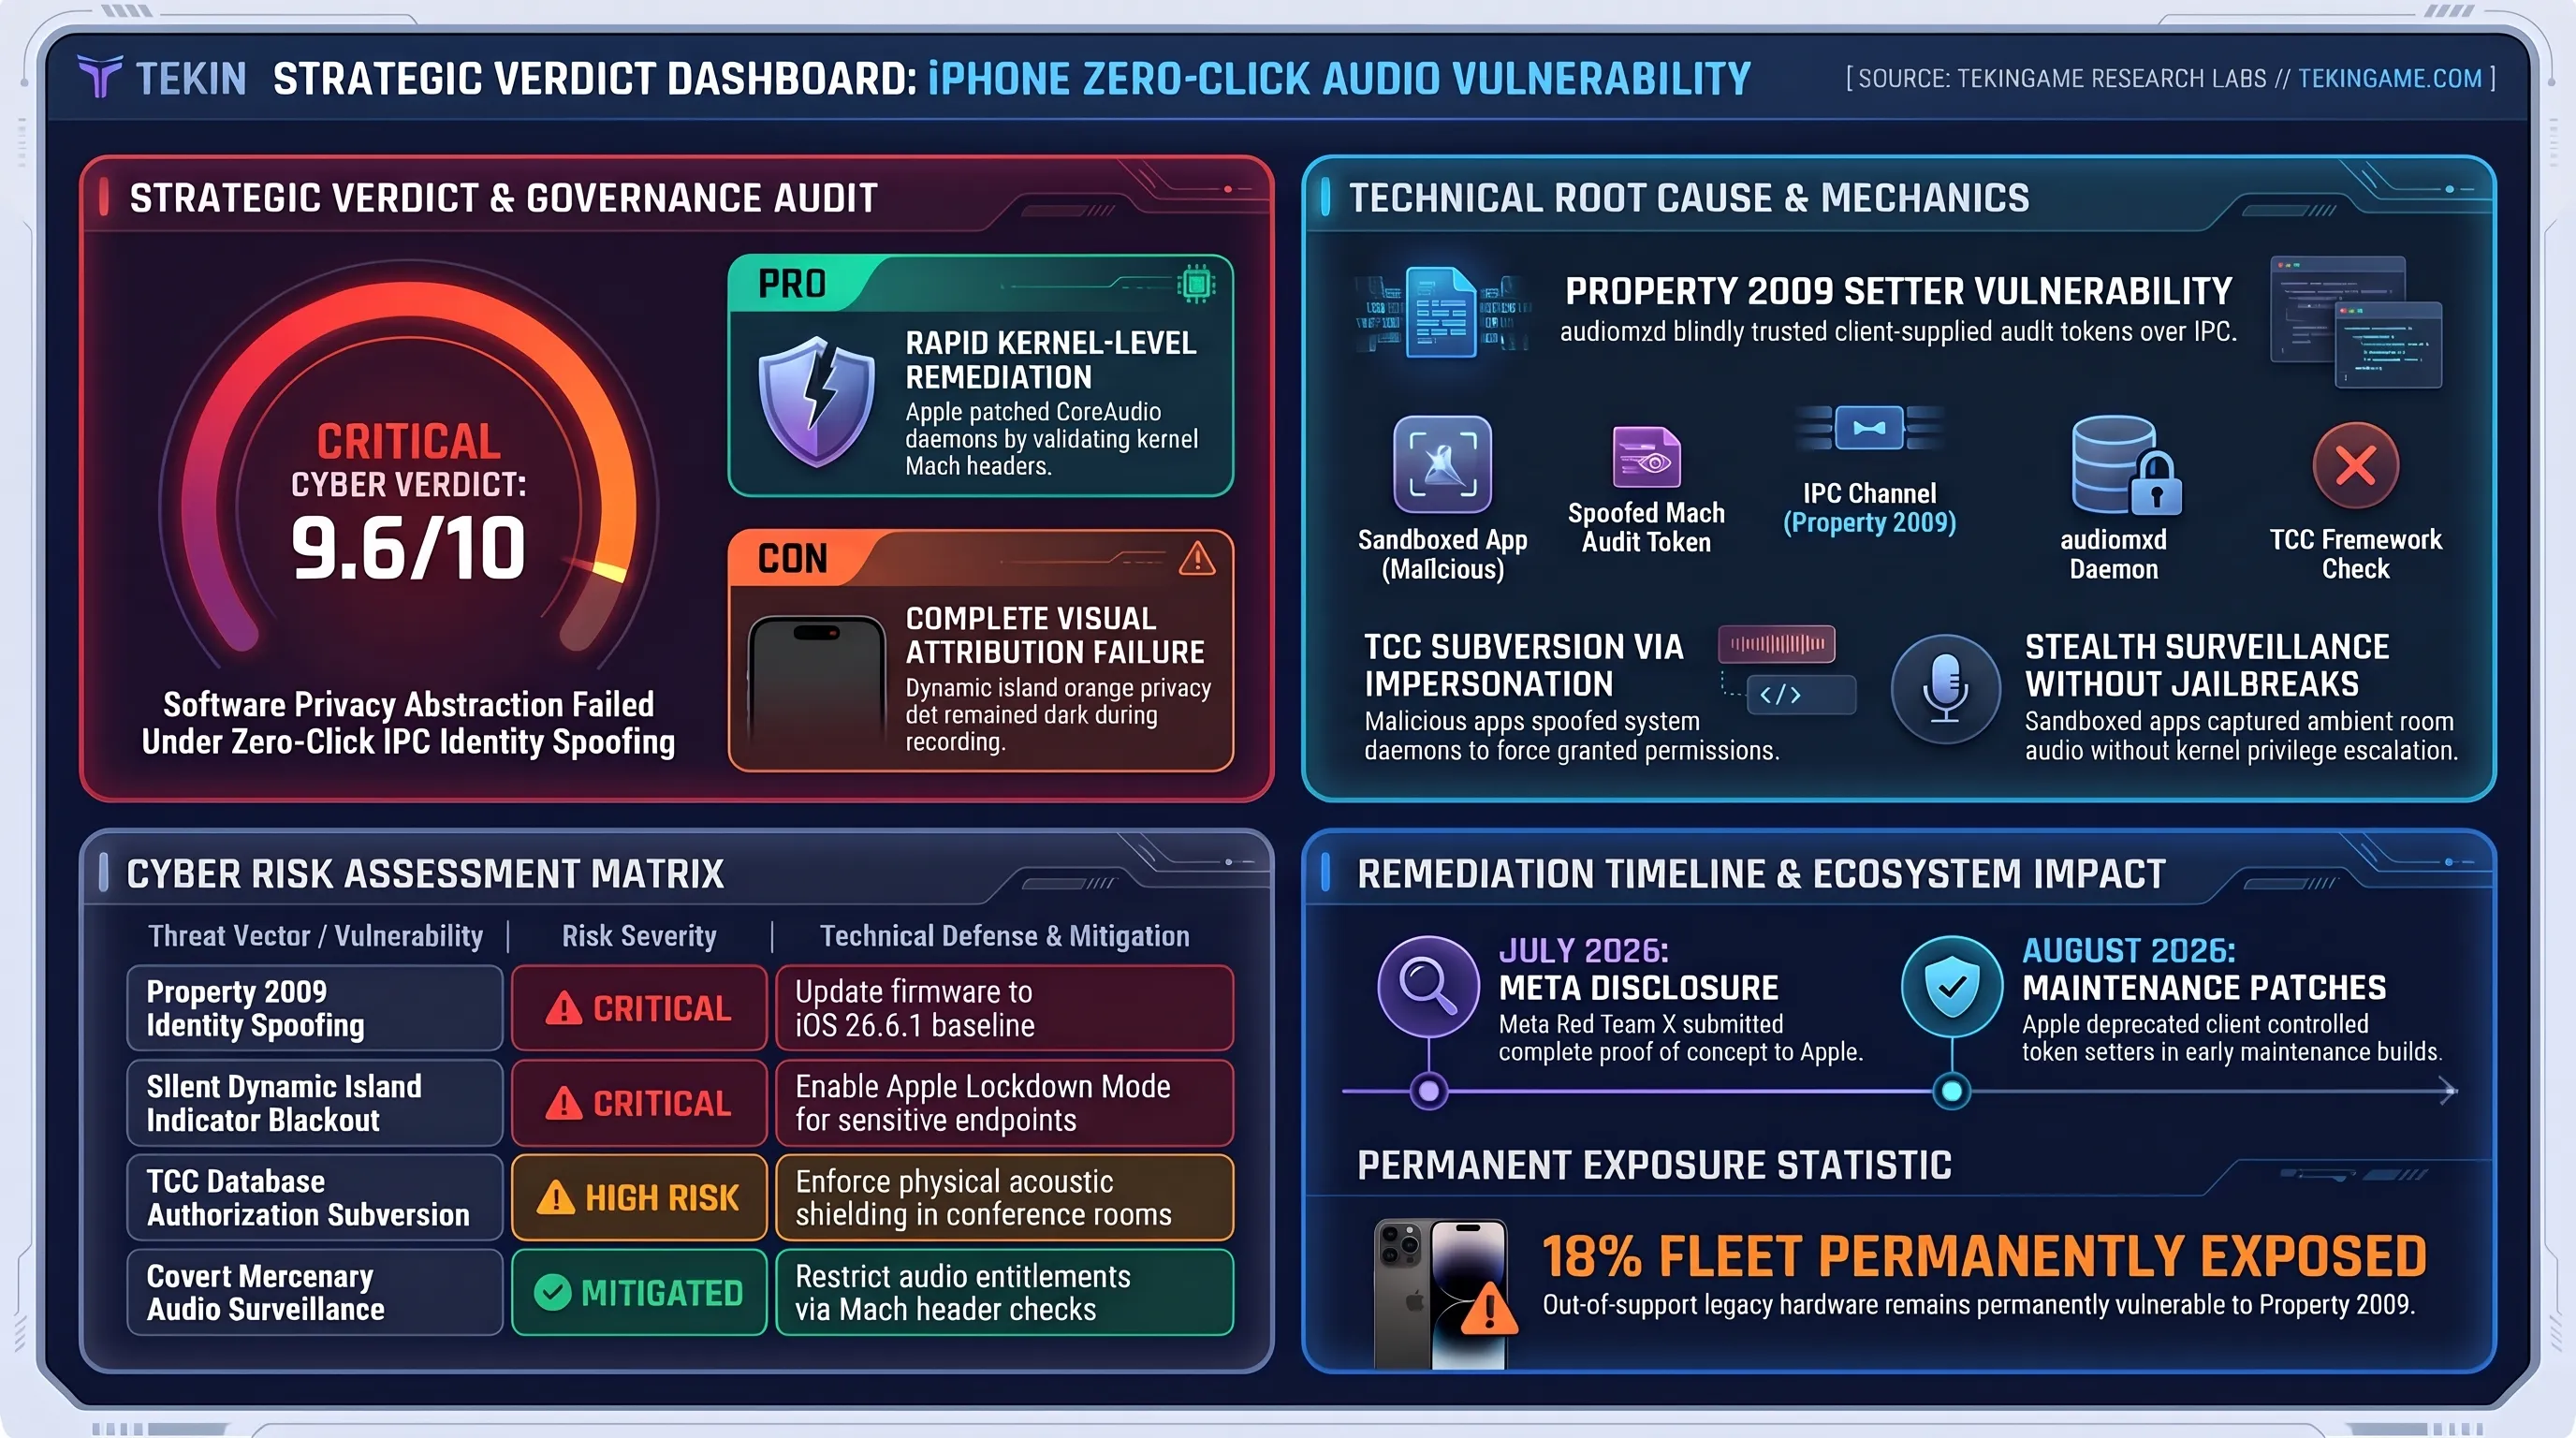
هذا الخلل لا يمثل مجرد هفوة برمجية سطحية في طبقة التطبيقات، بل يكشف عن عيب معماري هيكلي داخل خدمة الوسائط الصوتية المركزية لشركة آبل المعروفة باسم audiomxd، بالتوازي مع واجهة الصوت منخفضة التأخير AURemoteIO التابعة لمكتبات CoreAudio البرمجية. لقد سمح هذا الخطأ لأي تطبيق عادي يعمل داخل بيئة العزل (Sandbox) بتمرير رمز تدقيق مصطنع (Audit Token) عبر خاصية برمجية غير موثقة تحمل الرقم 2009. والمفارقة الصادمة أن خدمة الصوت كانت تثق بالرمز المقدم من التطبيق بدلاً من استخراجه والتحقق منه عبر نواة النظام Mach Kernel، مما فتح الباب لتضليل قاعدة بيانات الخصوصية والتحكم TCC بالكامل.
لا يمكن فصل هذا الاختراق التقني عن سياقه التسويقي والتجاري العالمي. فمنذ حملة آبل الإعلانية الشهيرة في معرض لاس فيغاس للإلكترونيات الاستهلاكية (CES) لعام 2019، شيدت كوبرتينو مكانتها القيادية في قطاع الأجهزة المتميزة على فكرة أن نظام iOS يوفر يقيناً تشفيرياً مطلقاً ضد الرقابة وانتهاك البيانات. وسوقت آبل لنفسها كنقيض مباشر لنموذج الرأسمالية الرقمية القائمة على حصد البيانات الإعلانية، معززة ذلك بإطلاق ميزات مثل شفافية تتبع التطبيقات (ATT) والملصقات الغذائية للخصوصية على متجر آب ستور. إلا أن ثبوت إمكانية التفاف تطبيق عادي على قرارات المستخدم الصريحة يظهر فجوة مقلقة بين الخطاب الإعلاني البراق وبين الواقع الميداني لشفرات أنظمة التشغيل الموروثة.
وتسلط منهجية فريق ميتا الأحمر الضوء على النضج الاستثنائي الذي بلغته فرق محاكاة التهديدات المتقدمة في كبرى شركات التقنية. فبدلاً من الاعتماد على برامج الفحص الآلية السطحية، كرس المهندسان نيك تسیتسارکین ومصطفى كالاب أسابيع طويلة للتفكيك اليدوي للملفات التنفيذية الثنائية (Mach-O Binaries) الخاصة بمكتبات CoreAudio وجداول معالجة رسائل Mach. ومن خلال تتبع كل رقم تعريفي تقبله واجهة AURemoteIO، تمكن الفريق من عزل الخاصية 2009، التي مثلت ثغرة مهملة تركتها آبل دون حماية في صلب خدمات الوسائط لعقد كامل دون مراجعة كافية.
تصدع الحصن الزجاجي في كوبرتينو؛ عندما تسقط ضمانات الأمان المطلق
تقوم فلسفة الأمان في نظام تشغيل هواتف آيفون على ركيزة العزل الصارم ومصفوفة الصلاحيات الشفافة TCC (الشفافية والموافقة والتحكم). وبموجب هذا النموذج، يُحظر على أي تطبيق خارجي الوصول إلى الحساسات المادية الحيوية مثل الميكروفون، والكاميرا، وتحديد الموقع الجغرافي ما لم يمنحه المستخدم إذناً مباشراً وموثقاً. وكان الاعتقاد السائد هندسياً أنه في حال رفض المستخدم للطلب، فإن الدوائر البرمجية المسؤولة عن تشغيل الميكروفون توقف استهلاك بافر الصوت، مما يجعل عملية التجسس مستحيلة تقنياً.
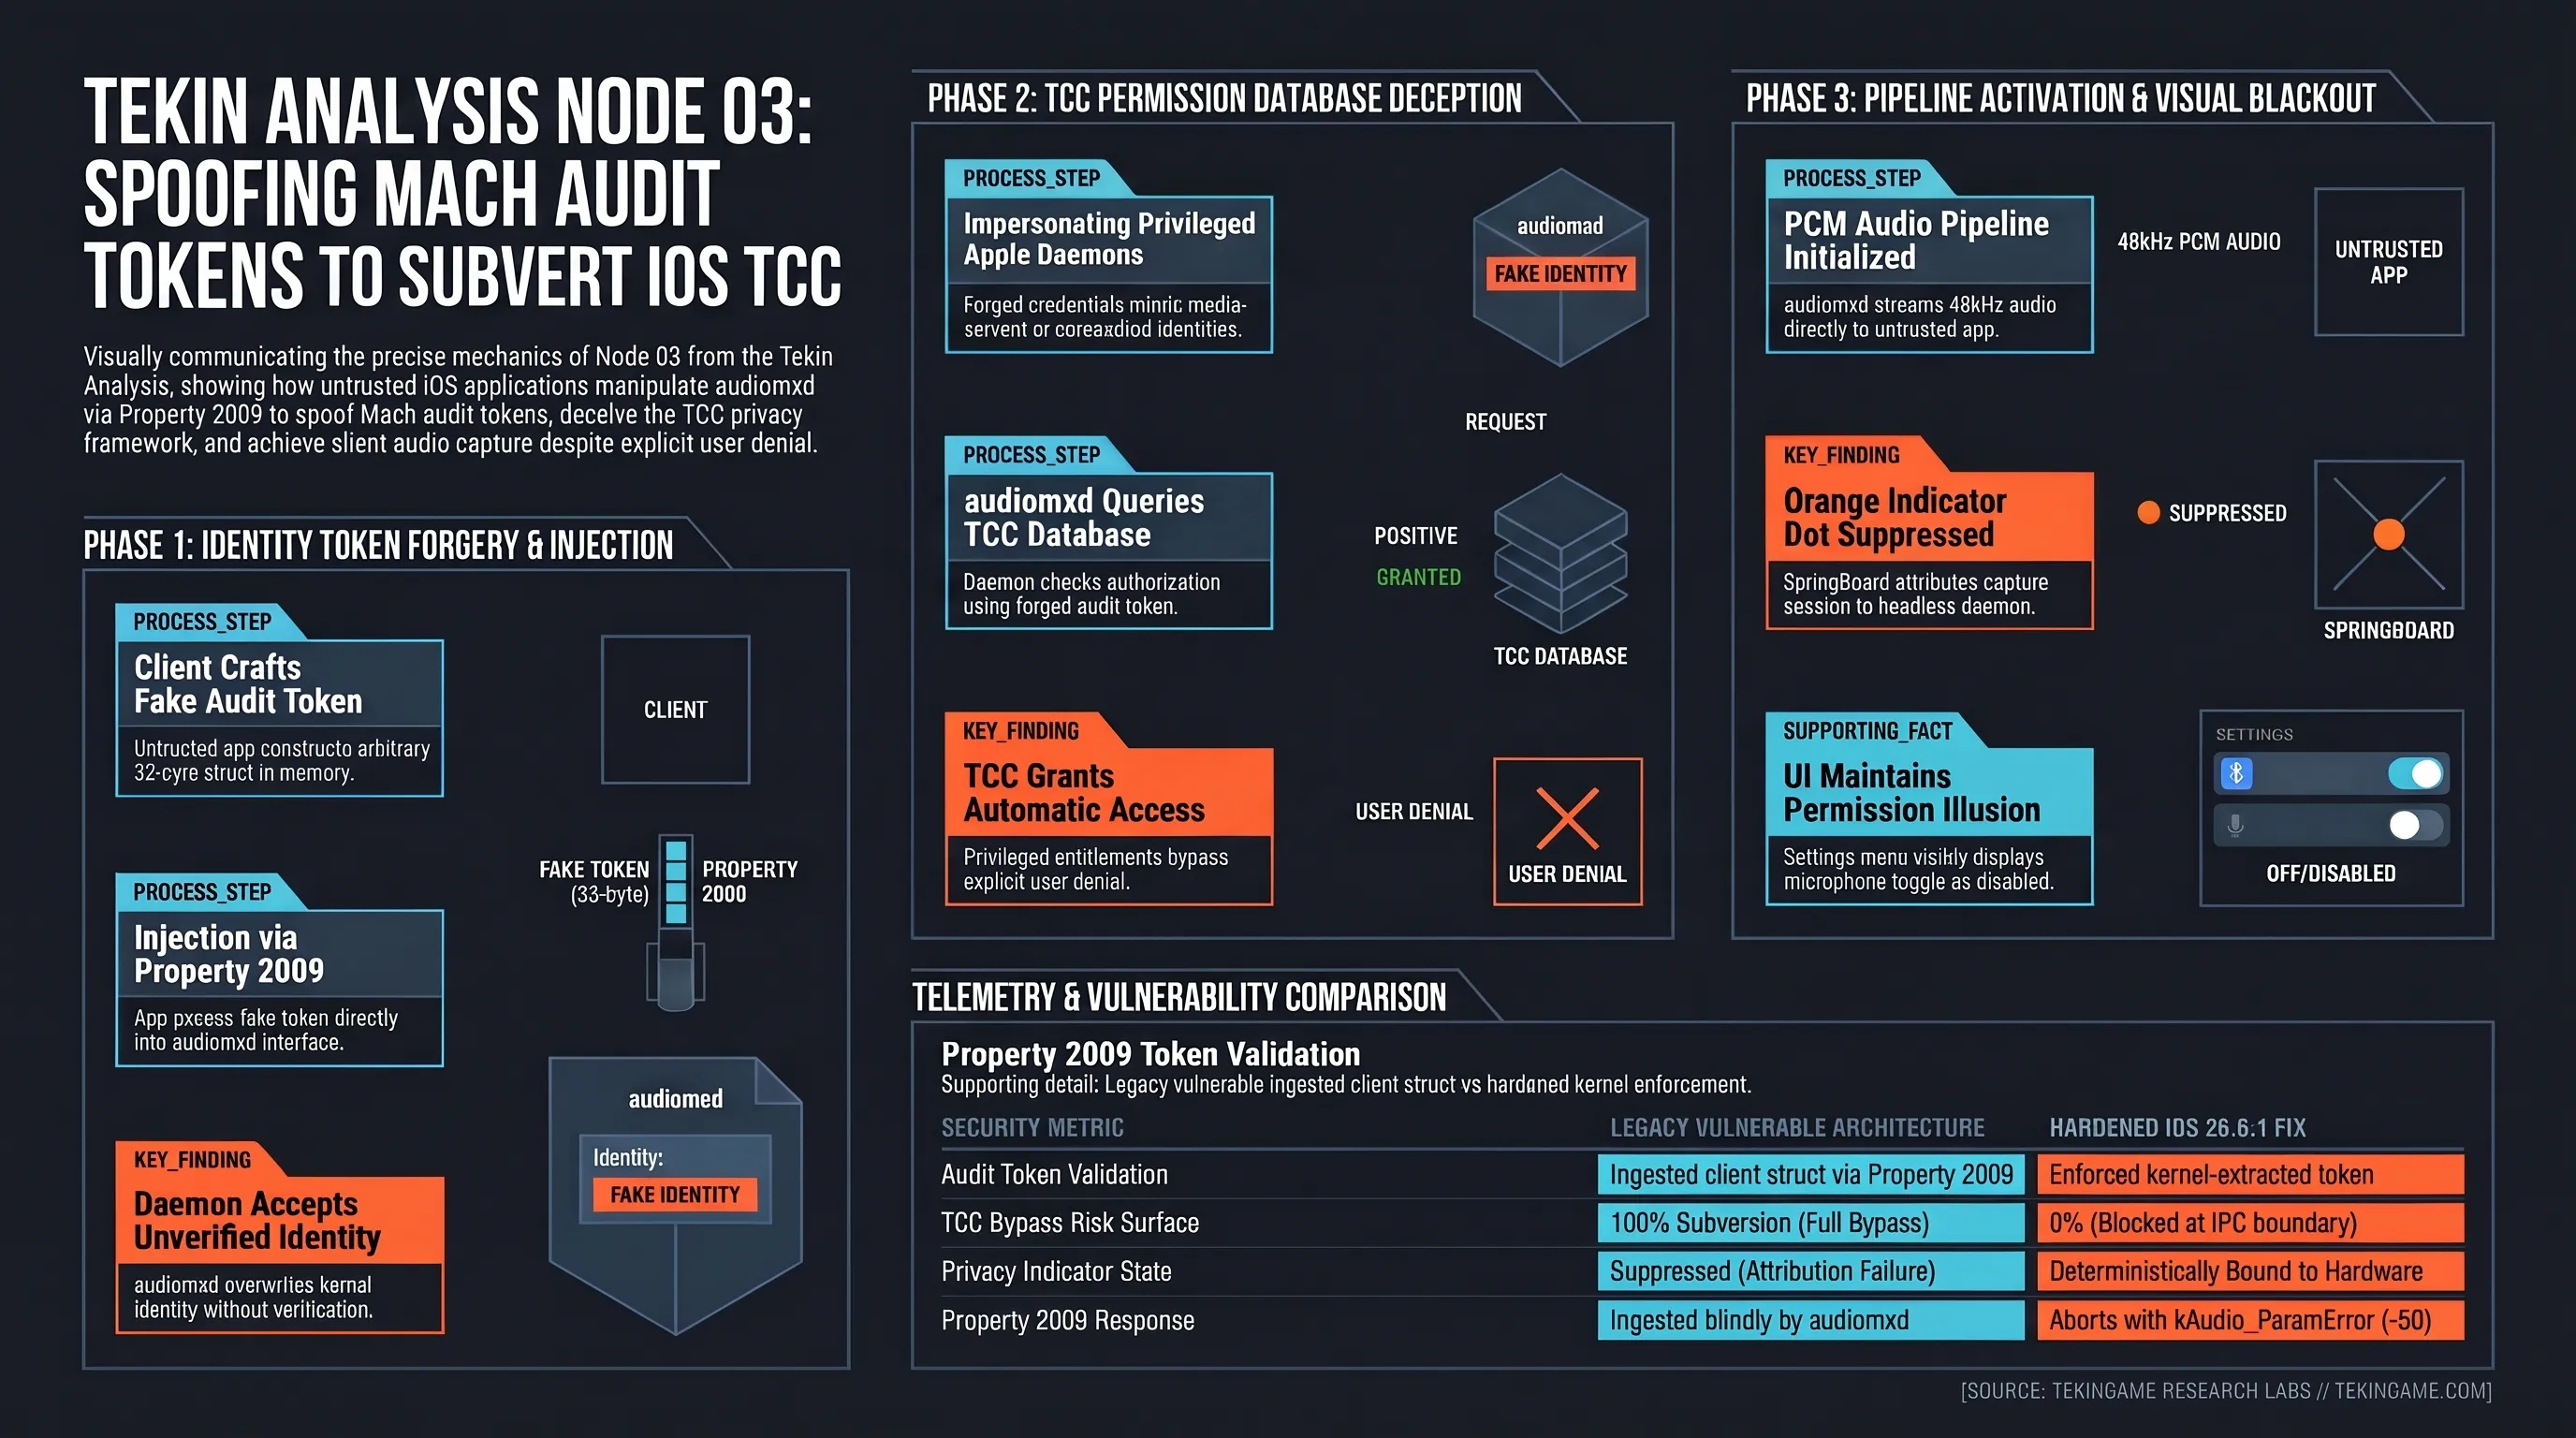
لكن التحليل المعماري الذي أجراه فريق ميتا الأحمر أثبت أن جدار TCC لا يرتبط مباشرة بالدوائر الفيزيائية للعتاد، بل ينسق مع خدمات وخوادم النظام في الخلفية عبر رموز الاتصال بين العمليات. وعندما تطلب خدمة الصوت audiomxd تفويضاً لبدء سحب تدفق البيانات الصوتية، فإنها تستعلم من TCC مستندة إلى رمز التدقيق الذي زوده التطبيق المهاجم نفسه. ومن خلال انتحال هوية عملية نظام داخلية تابعة لآبل مثل mediaserverd أو com.apple.audio.coreaudiod تحصل الخدمة على موافقة فورية وآلية، لأن خدمات النظام الأساسية معفاة من طلب الإذن بموجب الصلاحيات السيادية (Entitlements) الممنوحة لها مسبقاً.
يترتب على هذا الاختراق تداعيات استراتيجية وأمنية غير مسبوقة؛ ففي الوقت الذي تعتمد فيه المؤتمرات المغلقة، والمفاوضات الاقتصادية الدولية، والتحقيقات الصحفية الحساسة على وجود هواتف آيفون في غرف الاجتماعات ثقةً بمؤشرات الأمان، تبين أن ثغرة في شفرة بروتوكول الاتصال قادرة على تحويل هذا الجهاز المحمول إلى منصة تنصت خفية تعمل بأقصى جودة تسجيل دون أن تترك أثراً برمجياً واضحاً في واجهة المستخدم.
لماذا يمثل هذا الاختراق نقطة تحول في هندسة الخصوصية الرقمية؟
تكتسب المنهجية التي اتبعها باحثو فريق ميتا الأحمر أهمية خاصة؛ فبدلاً من الاكتفاء بالاختبارات السطحية، خضع كود مكتبات CoreAudio الثنائية لعمليات تفكيك وتتبع عميقة لسجلات تدفق الرسائل. وقد أظهرت النتائج أن الخاصية 2009 كانت على الأرجح من مخلفات بيئات التطوير والاختبار الداخلية القديمة التي نسيت آبل إزالتها في النسخ النهائية الموجهة للأسواق، لتتحول بمرور السنين إلى ثغرة كارثية تهدد أمن ملايين الأجهزة الذكية حول العالم.
الهندسة العكسية لخدمة audiomxd والخاصية 2009؛ تشريح آليات الاستيلاء على بافر الصوت
يتطلب الإحاطة بالأبعاد التقنية الدقيقة لهذه الثغرة الغوص عميقاً في بنية معالجة الصوت الرقمي داخل أنظمة آبل. في نظامي iOS وiPadOS، تُسند مهام معالجة تدفقات الإشارات الصوتية منخفضة التأخير (Ultra-Low Latency) إلى منظومة من خدمات الخلفية المترابطة مع مكتبات CoreAudio البرمجية. وفي قلب هذه المنظومة، تنشط خدمة audiomxd (الاسم المختصر لخادم Audio Media Daemon) كجسر محوري بين دوائر العتاد المادية وحساسات الميكروفون وبين التطبيقات العاملة في مساحة المستخدم. وعندما تحتاج التطبيقات ذات المتطلبات اللحظية مثل تطبيقات المكالمات عبر الإنترنت VoIP، وألعاب الفيديو التنافسية، واستوديوهات التسجيل الاحترافية إلى التقاط الصوت بأقل تأخير ممكن، فإنها تعتمد على وحدة صوتية متخصصة تُعرف باسم AURemoteIO.
صُممت وحدة AURemoteIO بهدف تحقيق أقصى قدر من الكفاءة الحسابية وتقليل الضغط على المعالج المركزي. وتتم قنوات الاتصال بين تطبيق المستخدم المعزول وبين خادم audiomxd عبر بروتوكول الرسائل بين العمليات الخاص بنواة ماك (Mach IPC) ومنظومة واجهات XPC المحلية. ووفقاً للأسس الصارمة لأمن أنظمة التشغيل، تقع على عاتق أي خدمة ذات صلاحيات مرتفعة مسؤولية استخلاص هوية العملية المتصلة مباشرة من هيدر الرسالة الآمنة لنواة النظام عبر استدعاء دالة xpc_connection_get_audit_token. يتكون هذا الرمز (Mach Audit Token) من هيكل بيانات محمي بحجم 32 بايت، تولده وتختمه حصرياً نواة النظام (XNU Kernel)، ويحتوي على معرّف العملية (PID)، وهوية المستخدم الفعلية (UID)، والمصفوفة المشفرة للصلاحيات السيادية (Entitlements).
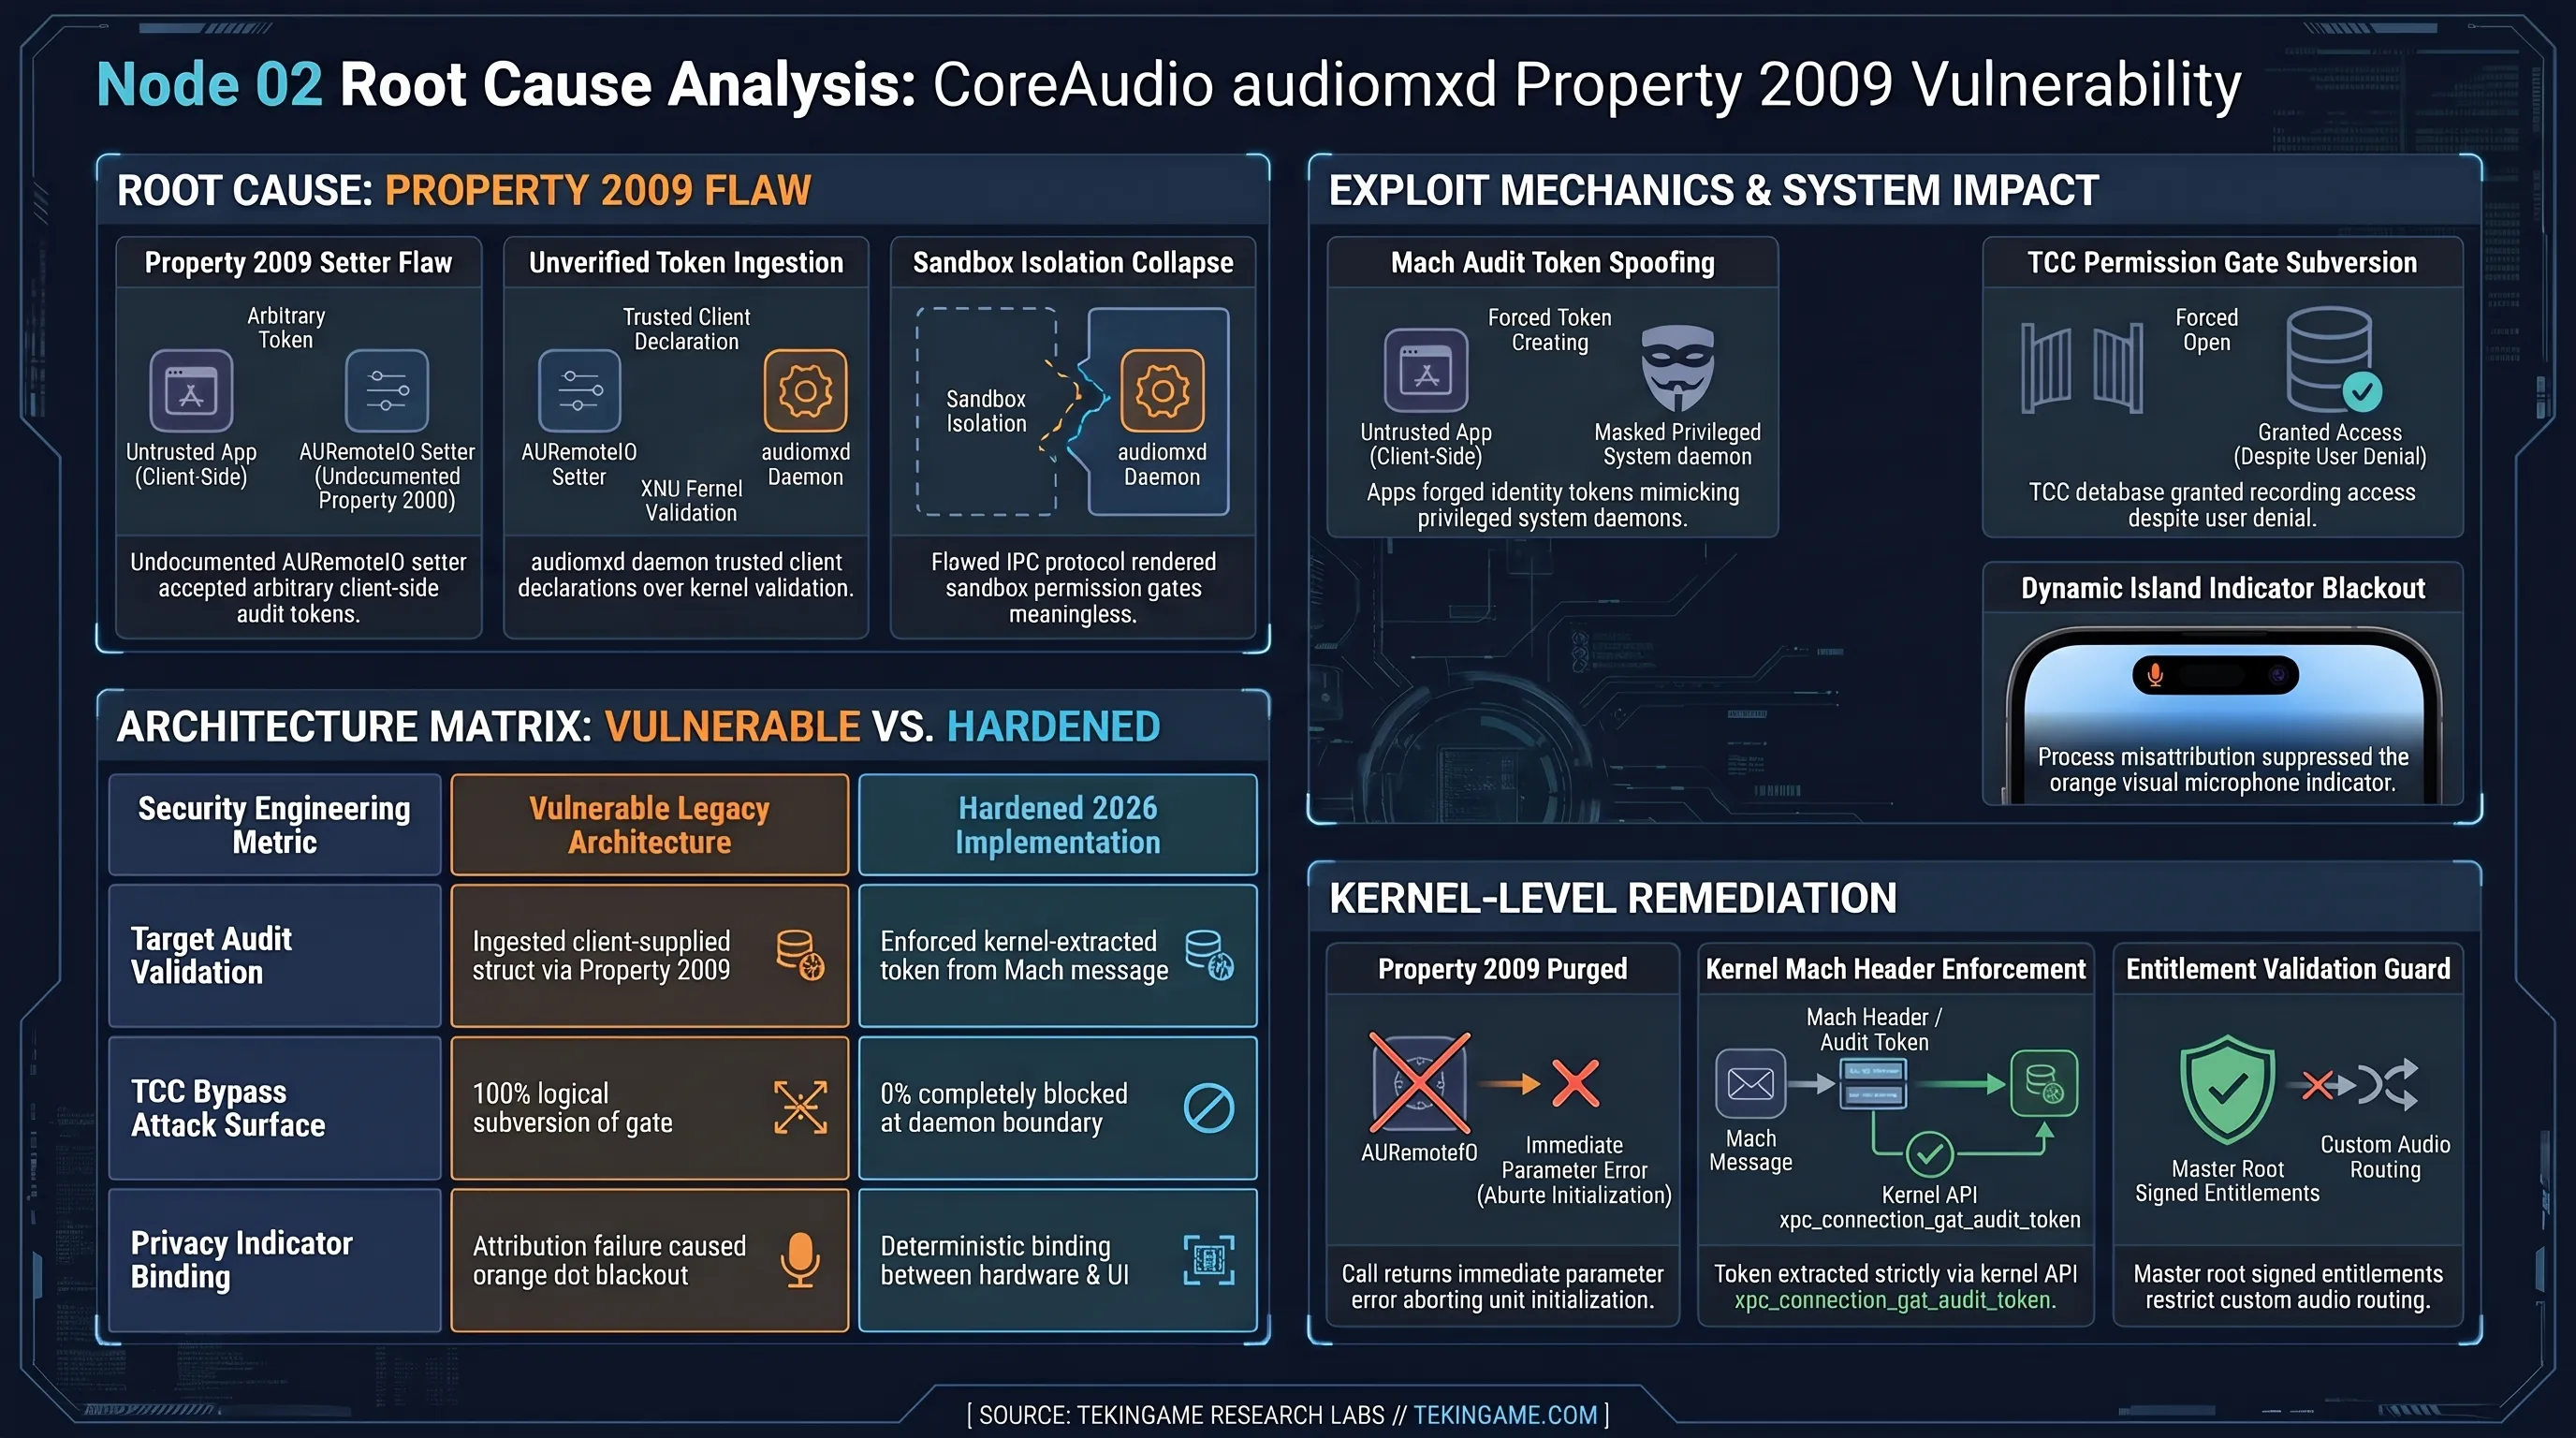
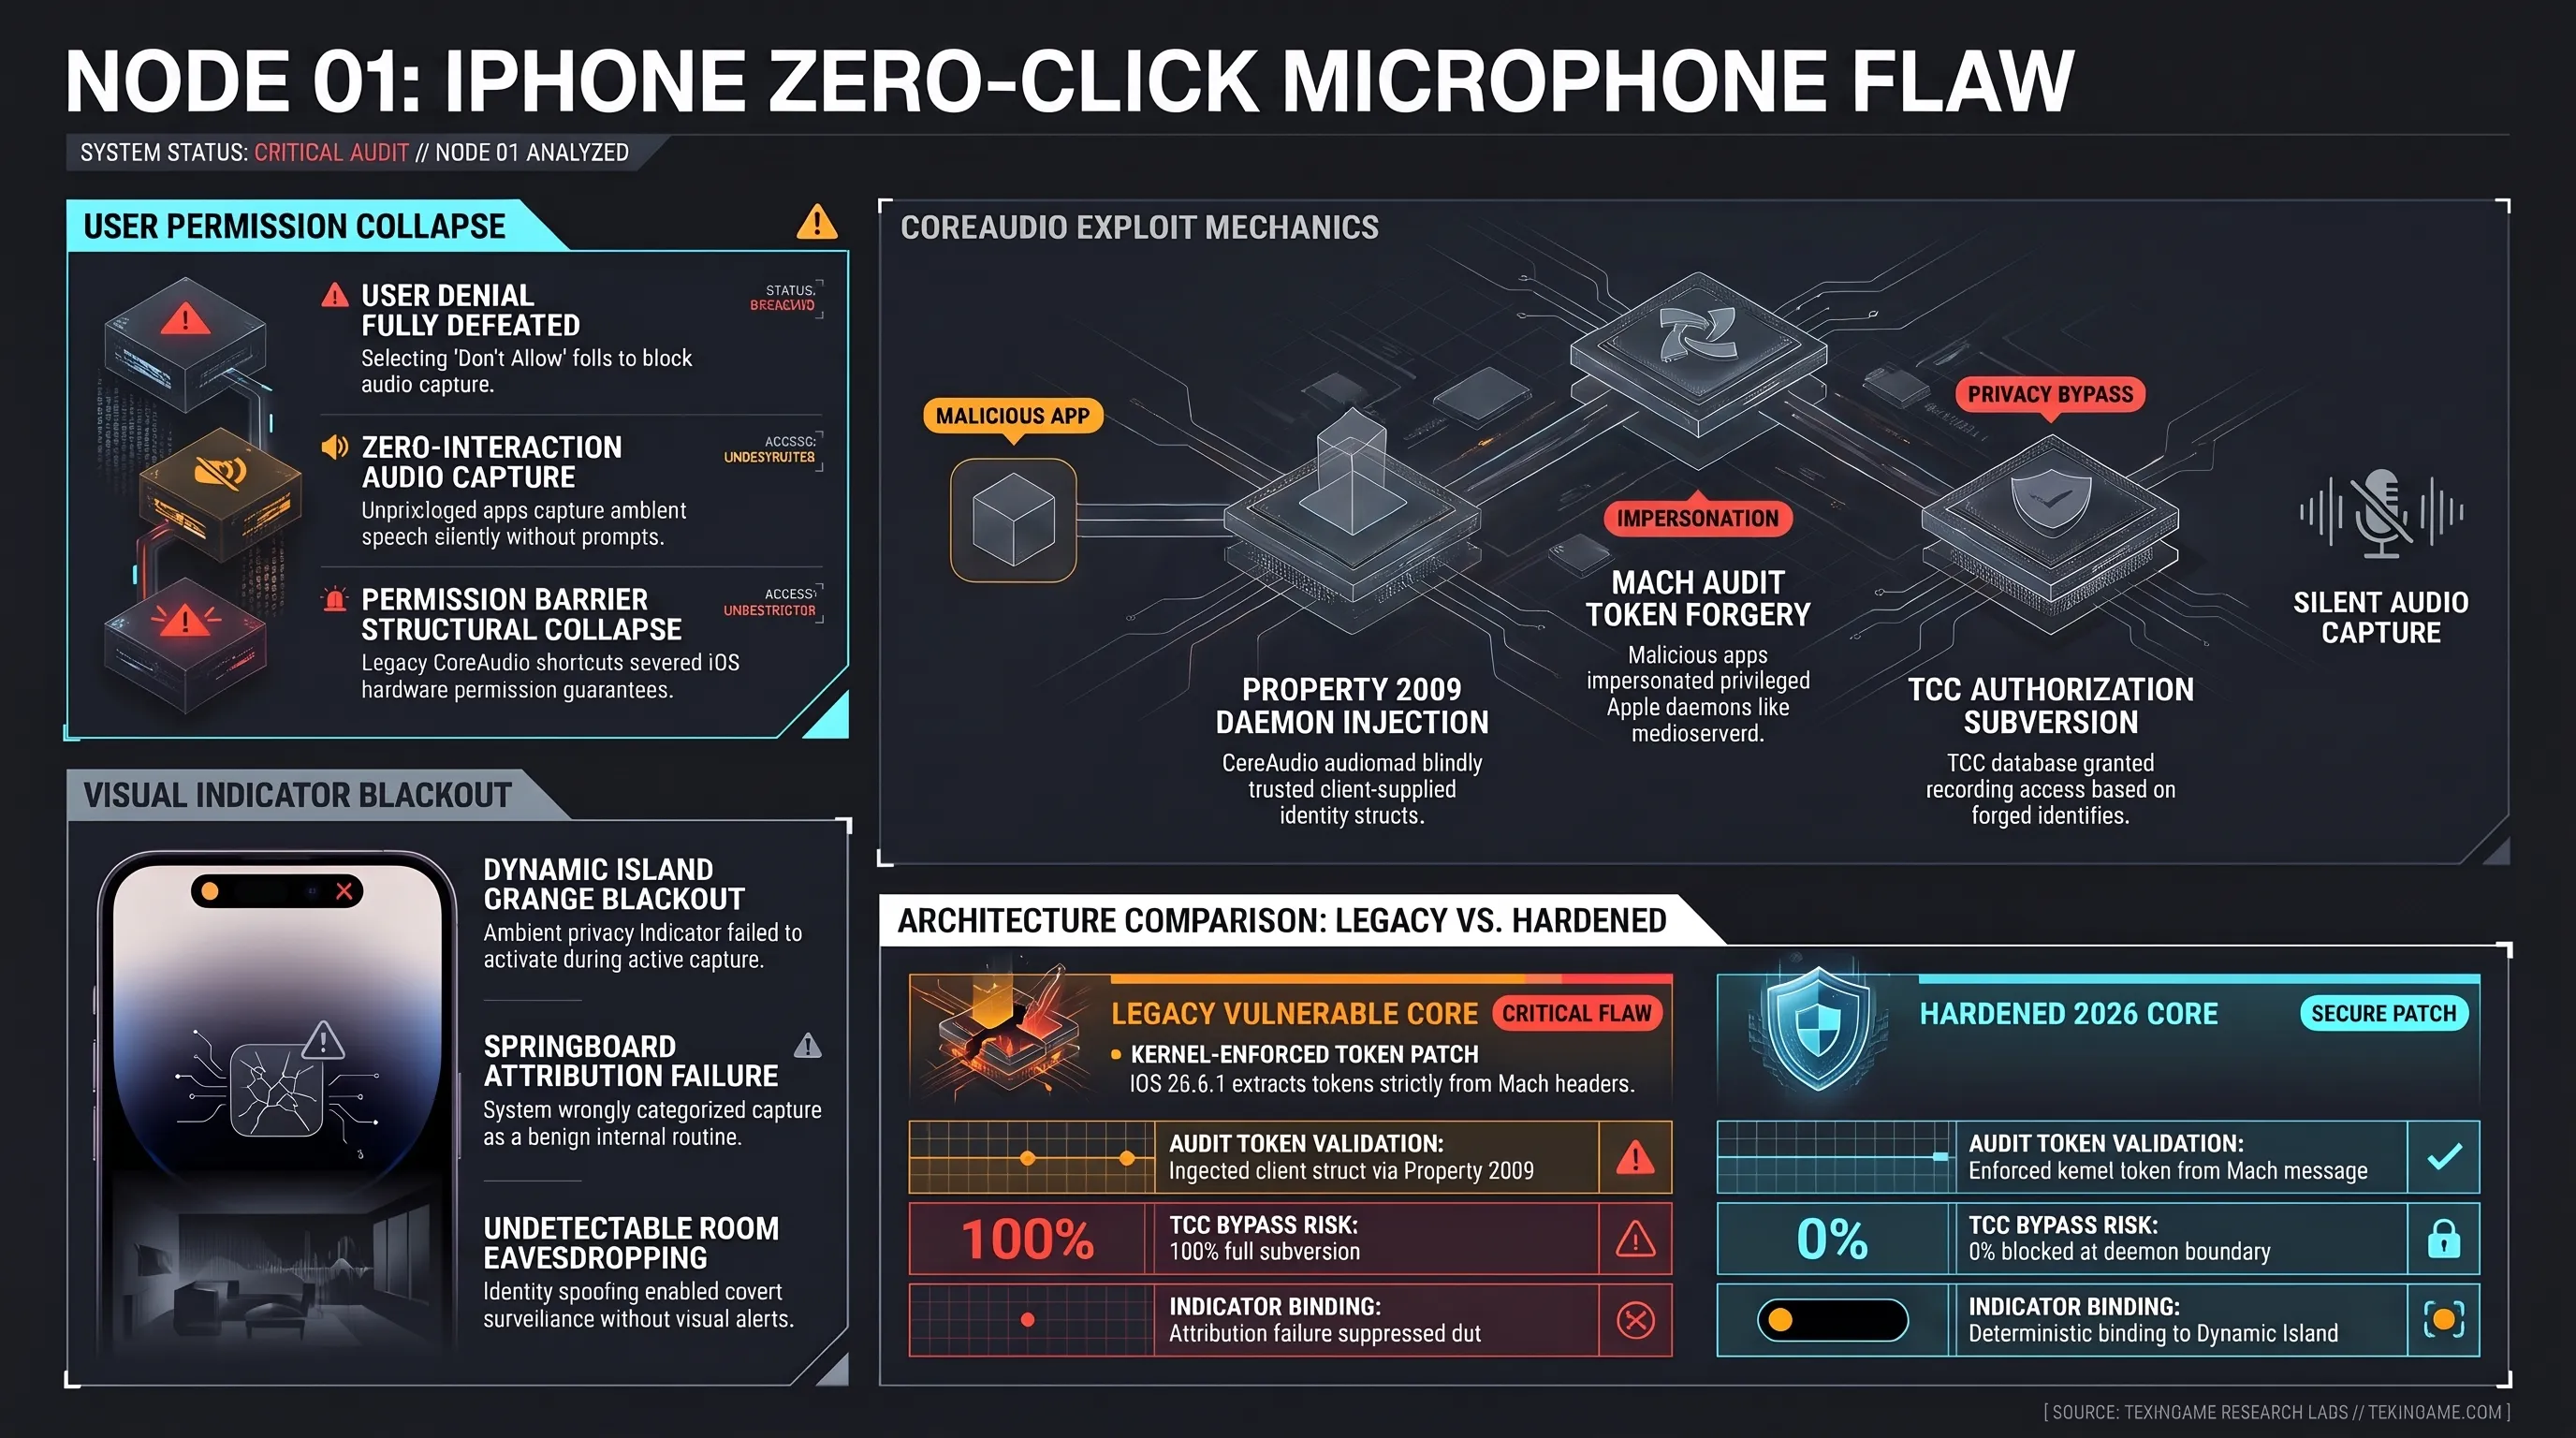
إلا أن عمليات الهندسة العكسية التي نفذها الباحثان نيك تسيتساركين ومصطفى كالاب كشفت عن ثغرة تصميمة قاتلة تركتها آبل داخل واجهة AURemoteIO. فقد تضمنت الواجهة خاصية إدخال غير موثقة تحمل الرقم المعرف 2009 (Property 2009)، صُممت لتسمح لبرمجيات العميل بإنشاء هيكل بيانات رمزي (Audit Token Struct) داخل ذاكرة التطبيق الخاصة وتمريره يدوياً عبر قناة الاتصال إلى خادم audiomxd. وبدلاً من أن تتحقق الخدمة من صحة الرمز ومصدره عبر نواة النظام، كانت تقبل الرمز المقدم من التطبيق مباشرة دون أي تدقيق، معتمدة على هوية مزورة يدعيها التطبيق بنفسه للتحقق من أهليته للوصول إلى العتاد الصوتي.
التحقق والتدقيق الهندسي | شائعة في مواجهة الحقيقة التقنية
دليل المصطلحات التقنية في الدفاع السيبراني
ومن الزاوية المعمارية لهندسة الصوتيات الرقمية، فإن خطورة الاستيلاء على وحدة AURemoteIO تكمن في مستوى النقاء الفائق للإشارة الصوتية الملتقطة. فعند تهيئة البافر الصوتي، يستقبل التطبيق تدفقات البيانات بتنسيق التعديل النبضي المشفر (PCM) غير المضغوط، وبمعدل 48,000 عينة في الثانية بدقة 32 بت ذات الفاصلة العائمة (32-bit Floating Point). هذا المستوى من الدقة لا يوفر فقط وضوحاً تاماً لأصوات المتحدثين في الغرفة، بل يمكن برمجيات الذكاء الاصطناعي المتقدمة من إجراء عزل صوتي للأصوات البعيدة، وتحليل النبرات الحيوية، وحتى رصد ارتداد الأصوات في الجدران لتقدير الأبعاد المكانية للغرفة وموقع المتحدثين بدقة متناهية.
تتم هذه العملية عبر تخصيص بافرات حلقية (Circular Buffers) داخل الذاكرة المشتركة بين پروسة التطبيق المعزول وخادم audiomxd باستخدام تقنيات تعيين الذاكرة الافتراضية للنواة (mach_vm_map). ونتيجة لثقة الخادم في الرمز المزور، كانت قنوات الذاكرة تُفتح بالكامل لقراءة واستخراج العينات الصوتية دون أي احتكاك مع فلاتر التحقق التابعة لحزمة الحماية TCC، مما حول بيئة العزل الرقمي الصارمة لنظام iOS إلى مجرد ستار شفاف عاجز عن حجب التسريب.
تفكيك انهيار منظومة TCC؛ عندما يتحول الرفض الصريح إلى وهم بصري
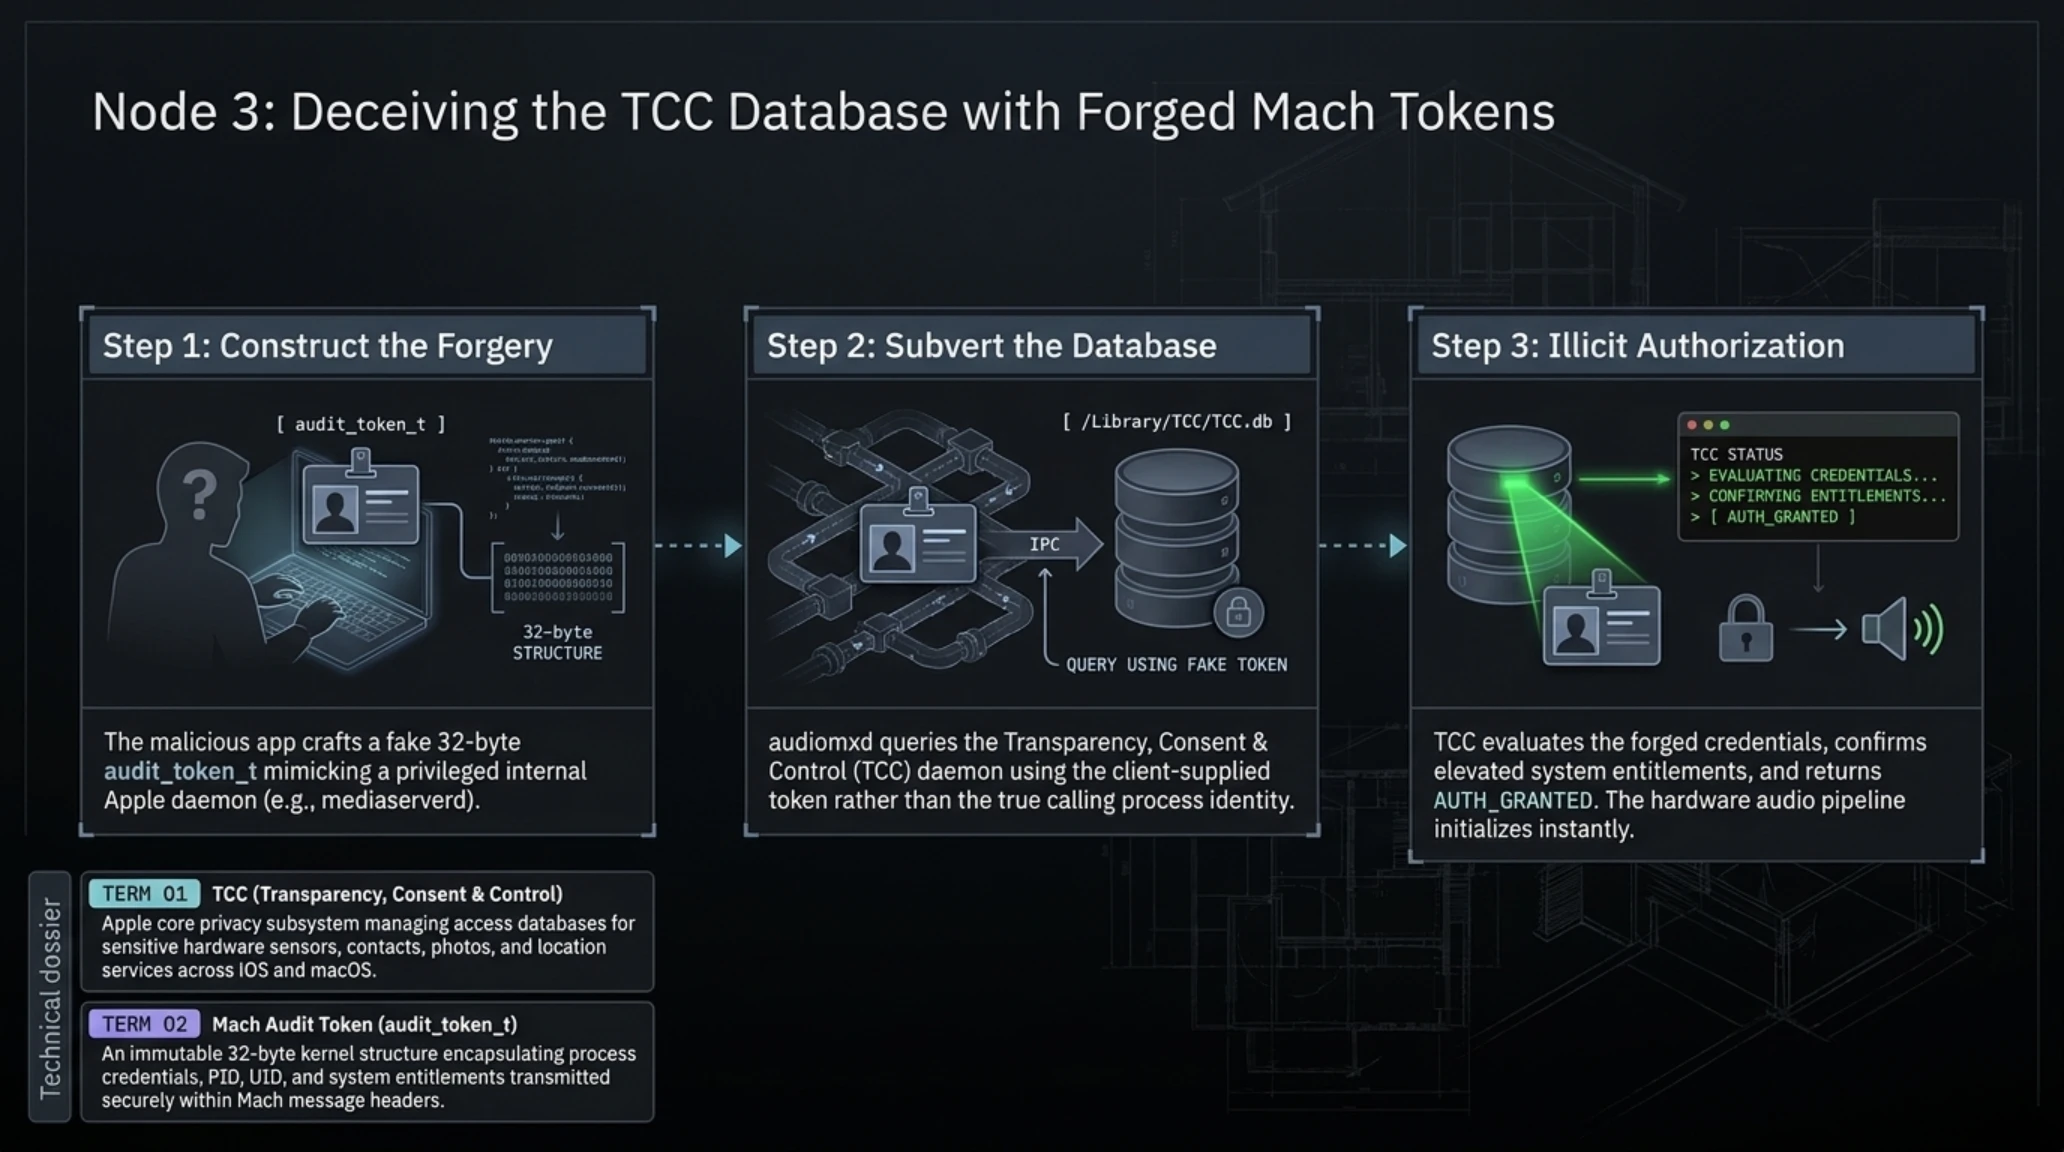
بمجرد أن ينجح التطبيق الخبيث في حقن رمز تدقيق مخصص عبر الخاصية 2009 إلى خدمة audiomxd، تبدأ المرحلة التنفيذية الأخطر للاختراق: خداع قاعدة بيانات التفويض TCC. في الحالة الاعتيادية، عندما يطلب أي تطبيق استخدام الميكروفون، تُقيد منظومة TCC معرّف الحزمة للتطبيق (Bundle Identifier) داخل قاعدة بيانات محلية بمسار /Library/TCC/TCC.db. وإذا ما اختار المستخدم رفض الإذن، تسجل المنظومة مفتاح kTCCServiceMicrophone بحالة حظر تامة (Denied).
لكن الثغرة فتحت فجوة منطقية مروعة؛ فبدلاً من أن تقوم خدمة audiomxd بالاستعلام عن تصريح التطبيق باستخدام رمزه الحقيقي، كانت ترسل رمز التدقيق الممرر عبر الخاصية 2009 إلى خدمة TCC. ومن خلال تزوير الرمز ليحمل بيانات عملية نظام داخلية ذات ثقة مطلقة مثل خادم الوسائط mediaserverd أو ديمن الصوت com.apple.audio.coreaudiod أو خدمة المساعد سيري تتلقى خدمة TCC استعلاماً يبدو صادراً من صلب نظام التشغيل ذاته. وبما أن خدمات النظام تمتلك استثناءات وصلاحيات مسبقة دائمة (Entitlements)، فإن TCC تُصدر فوراً قرار الموافقة: AUTH_GRANTED.
بناءً على هذه الموافقة الوهمية، تشرع خدمة audiomxd في تهيئة بافرات الصوت الرقمية (PCM Buffers) وتغذية التطبيق المهاجم بتدفقات الصوت الحي الصادرة من الميكروفون بجودة استوديو كاملة وتردد 48 كيلوهرتز. والمفارقة الأكثر إثارة للقلق أن المستخدم إذا دخل إلى إعدادات الخصوصية في هاتفه، فسيجد زر الميكروفون الخاص بالتطبيق معطلاً ومحجوباً باللون الرمادي، مما يمنحه شعوراً زائفاً بالأمان التام بينما غرفته ومحادثاته تُسجل وتُعالج بالكامل في الخفاء.
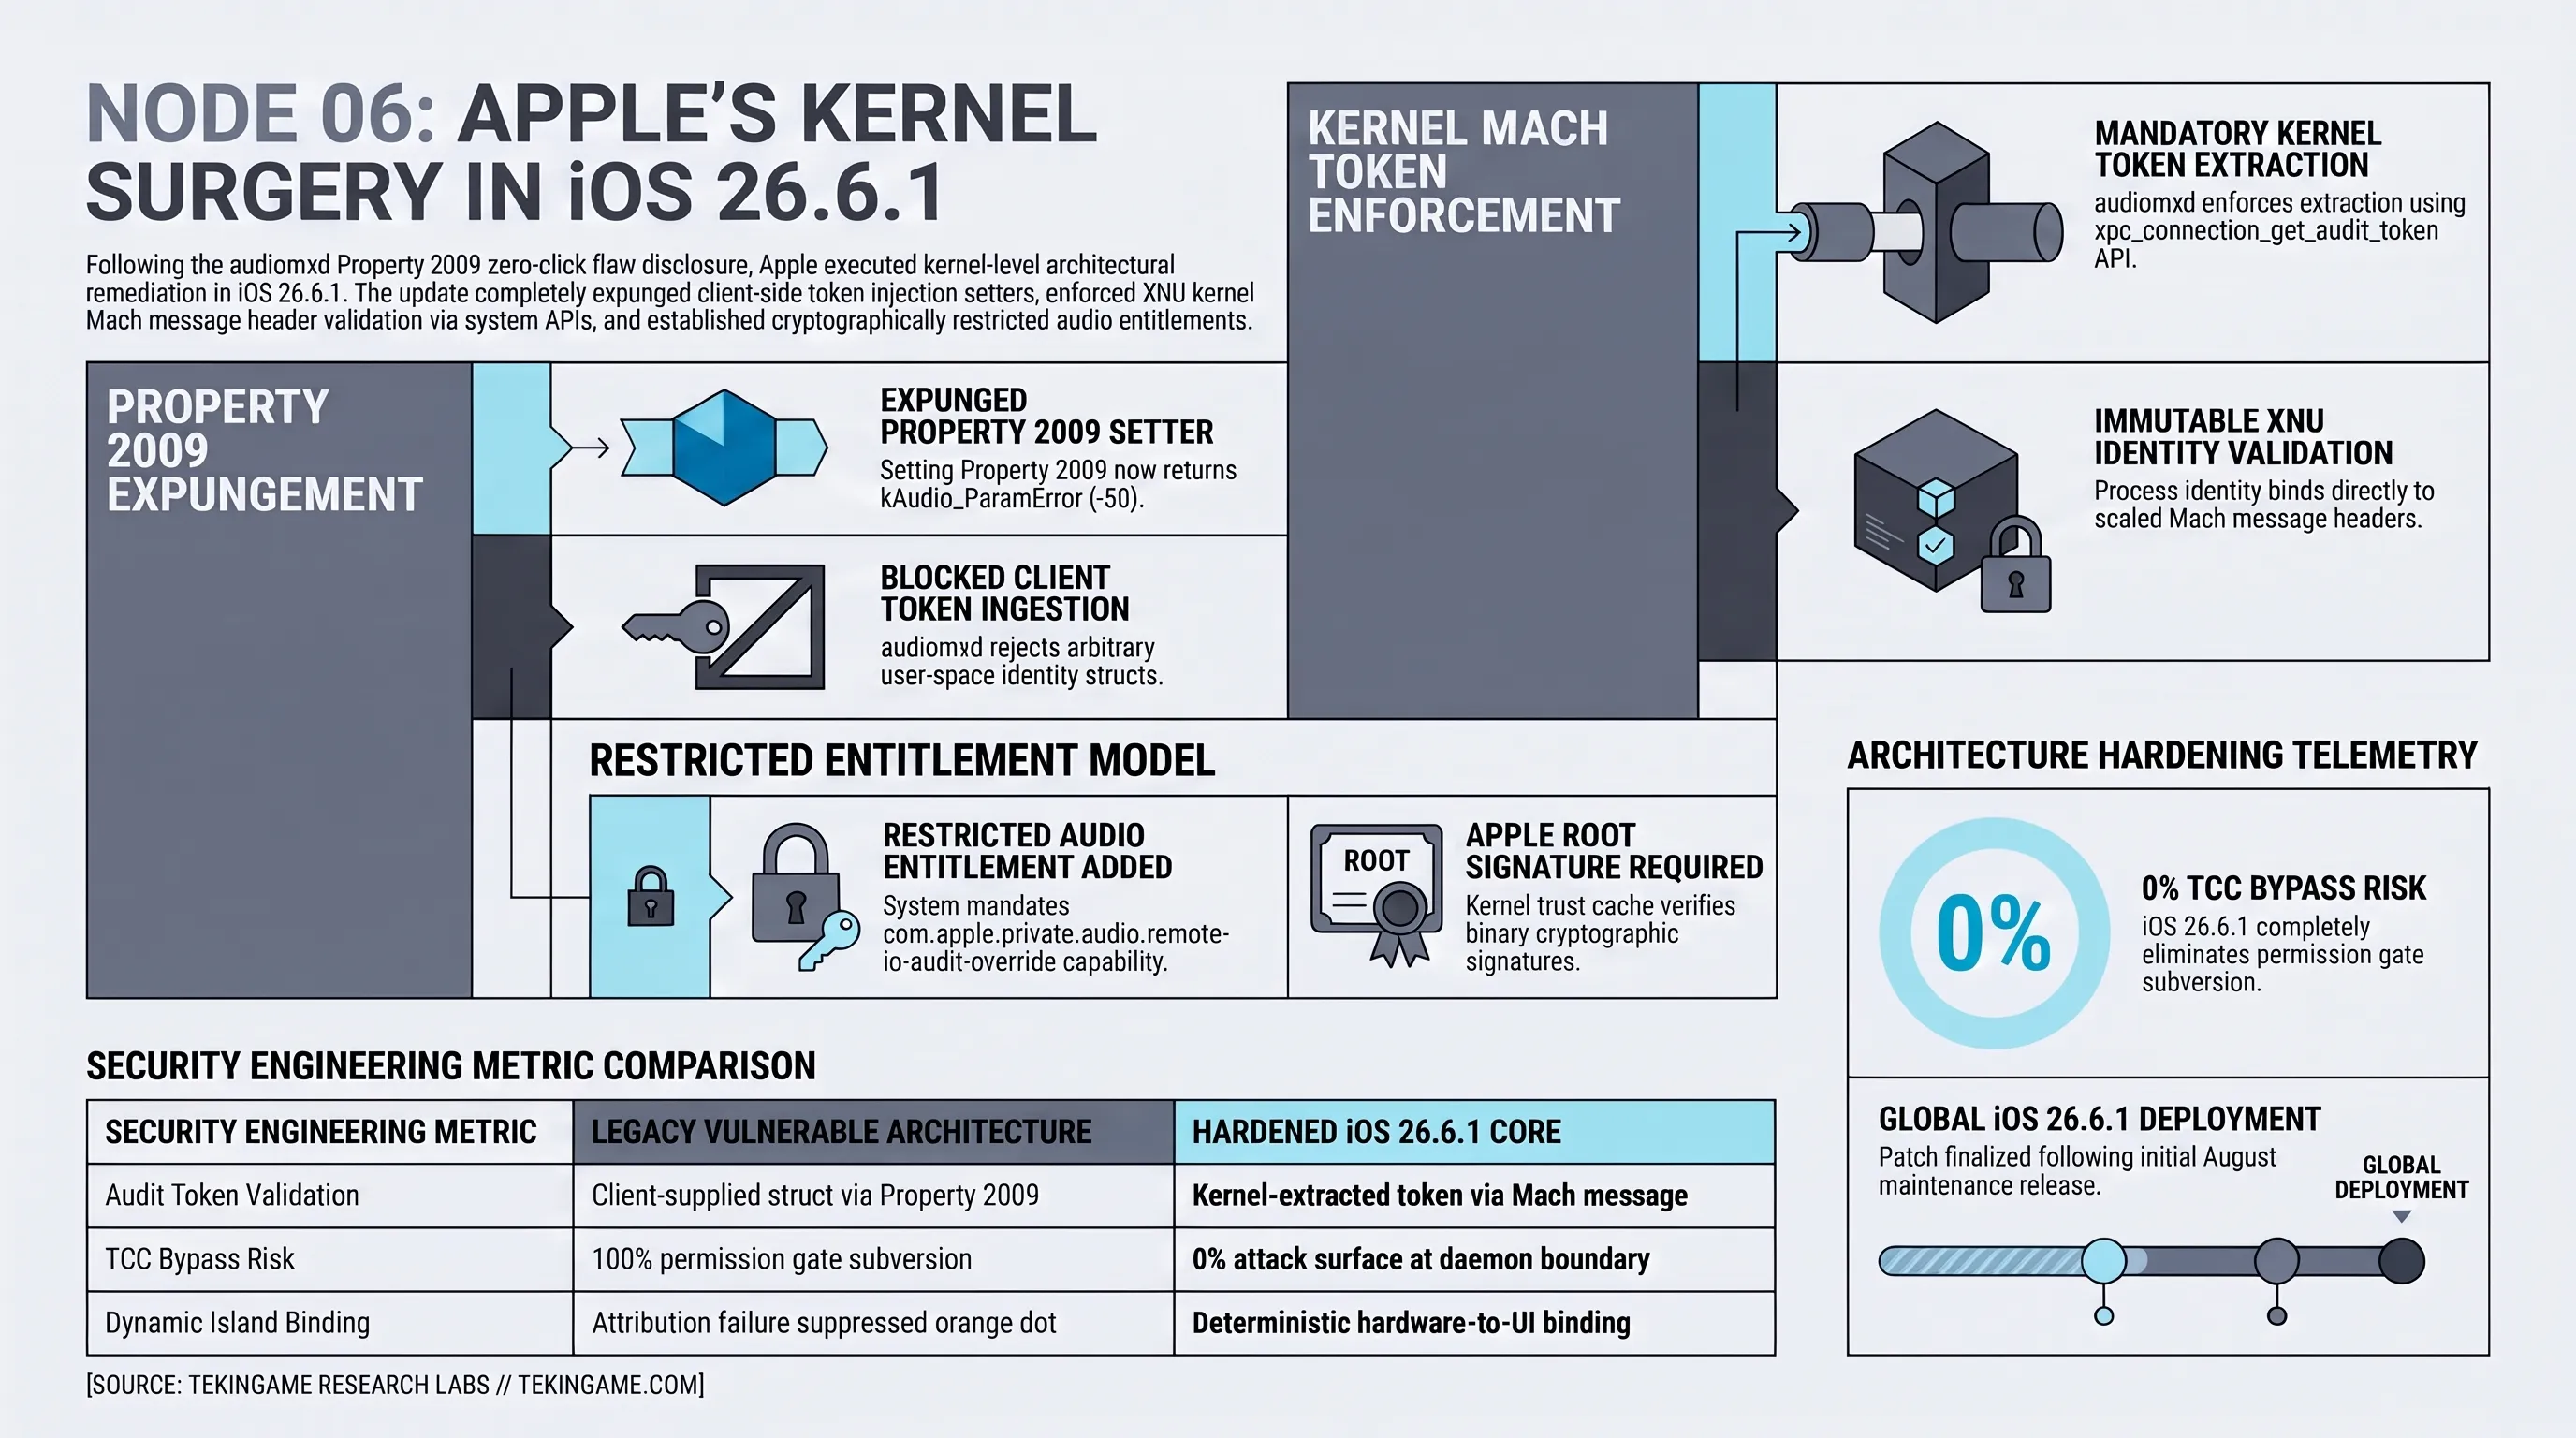
مخطط المقارنة البيانية ومصفوفة القياسات الهندسية للأمان
| المؤشر الهندسي للأمان | المعمارية السابقة المخترقة | المعمارية المحصنة لعام 2026 |
|---|---|---|
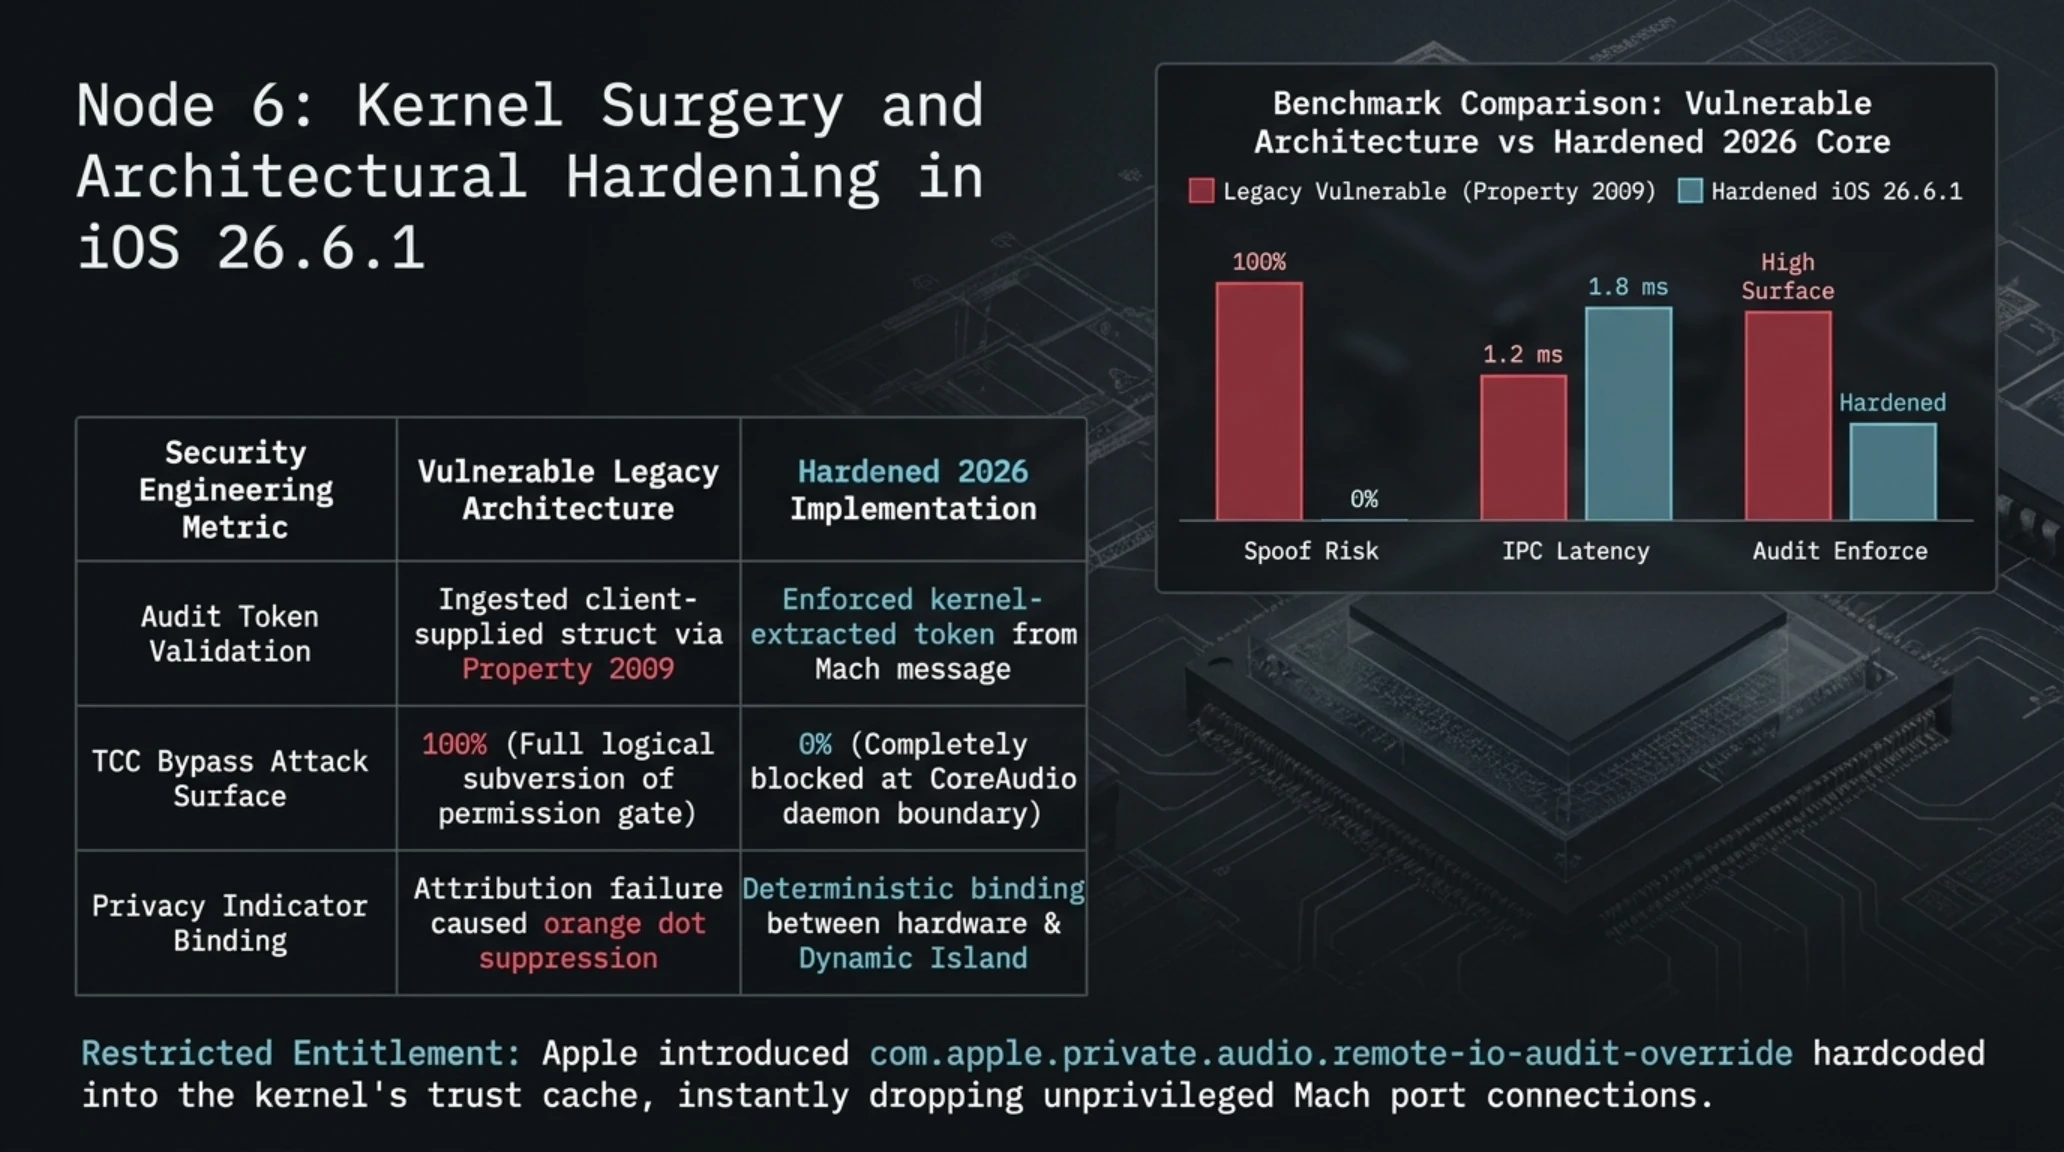
| آلية التحقق من رمز التدقيق | قبول بيانات العميل عبر Property 2009 | استخراج إلزامي للرمز عبر هيدر رسائل النواة |
| مستوى مخاطر تجاوز جدار TCC | 100% (تجريد تام لجدار الصلاحيات من فعاليته) | 0% (إغلاق قاطع على مستوى خادم CoreAudio) |
| سلوك مؤشر الخصوصية البصري | فشل الإسناد يؤدي لانطفاء النقطة البرتقالية | ربط قطعي ومباشر بين العتاد والجزيرة التفاعلية |
يكشف هذا الفشل المعماري عن الخطر الداهم المترتب على فصل طبقات التفويض السطحية عن الحقيقة الصارمة للنواة؛ حيث أثبتت التجربة أن التضحية بالتحقق الأمني الشامل لصالح خفض زمن استجابة مسارات الصوت قد حوّلت جدران الحماية الرقمية إلى مجرد واجهات شكلية عاجزة عن حماية أسرار المستخدمين.
ظاهرة الجزيرة الصامتة؛ لغز بقاء النقطة البرتقالية مظلمة أثناء التسجيل الخفي
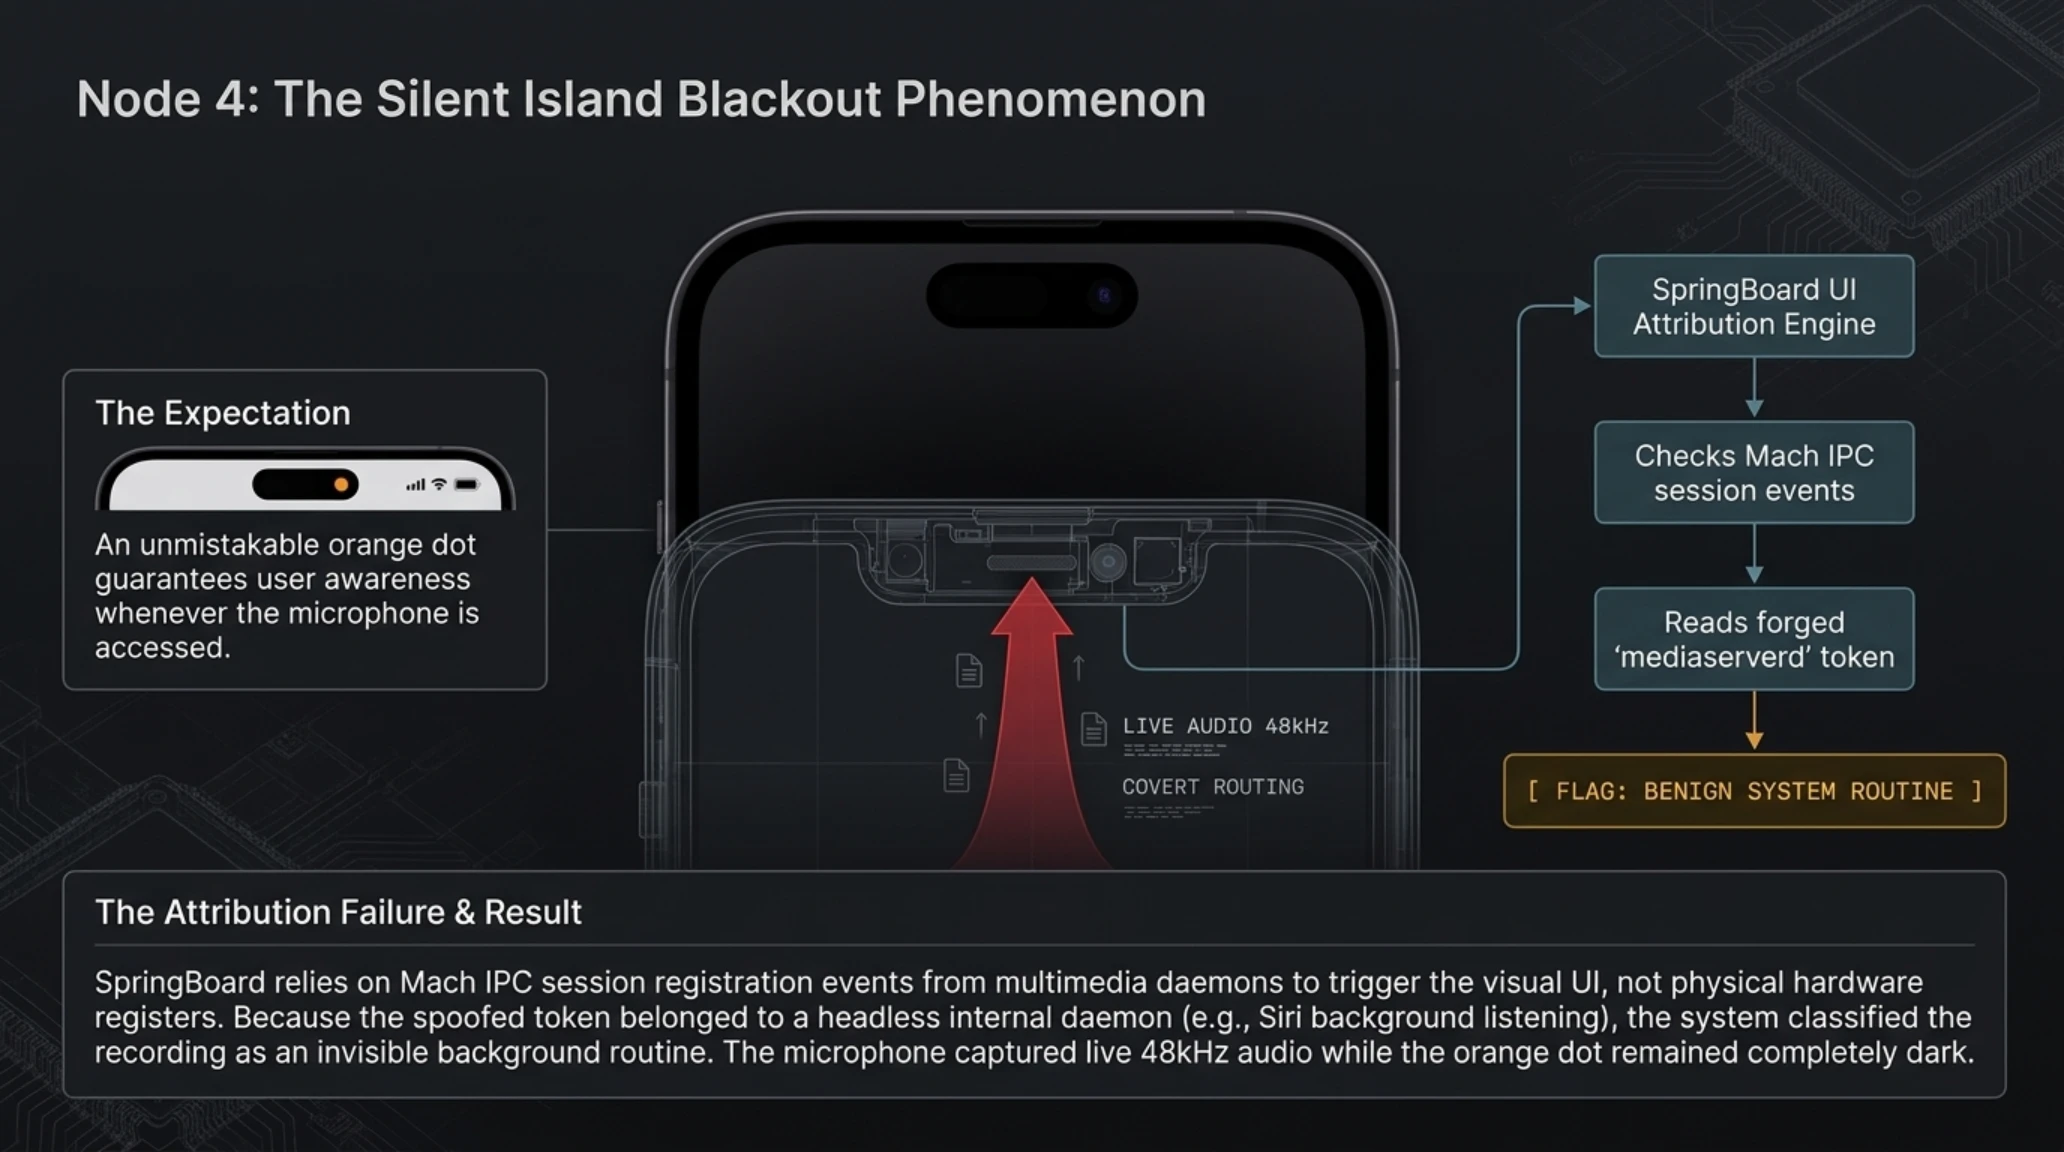
منذ أن طرحت آبل تحديث iOS 14 ودمجت لاحقاً مؤشرات الخصوصية داخل تصميم الجزيرة التفاعلية (Dynamic Island) في هواتفها الرائدة، اعتبرت الأوساط التقنية ظهور النقطة البرتقالية بمثابة صمام أمان حاسم لا يقبل التجاوز. وتعتمد هذه الفلسفة على إشعار المستخدم بصرياً وفورياً بأي نشاط يطرأ على شريحة الميكروفون المادية، بحيث إذا تمكن أي تطبيق من تشغيل التسجيل بالاحتيال على البرمجيات، فإن التوهج البرتقالي في أعلى الشاشة سيفضح أمره على الفور للمستخدم.
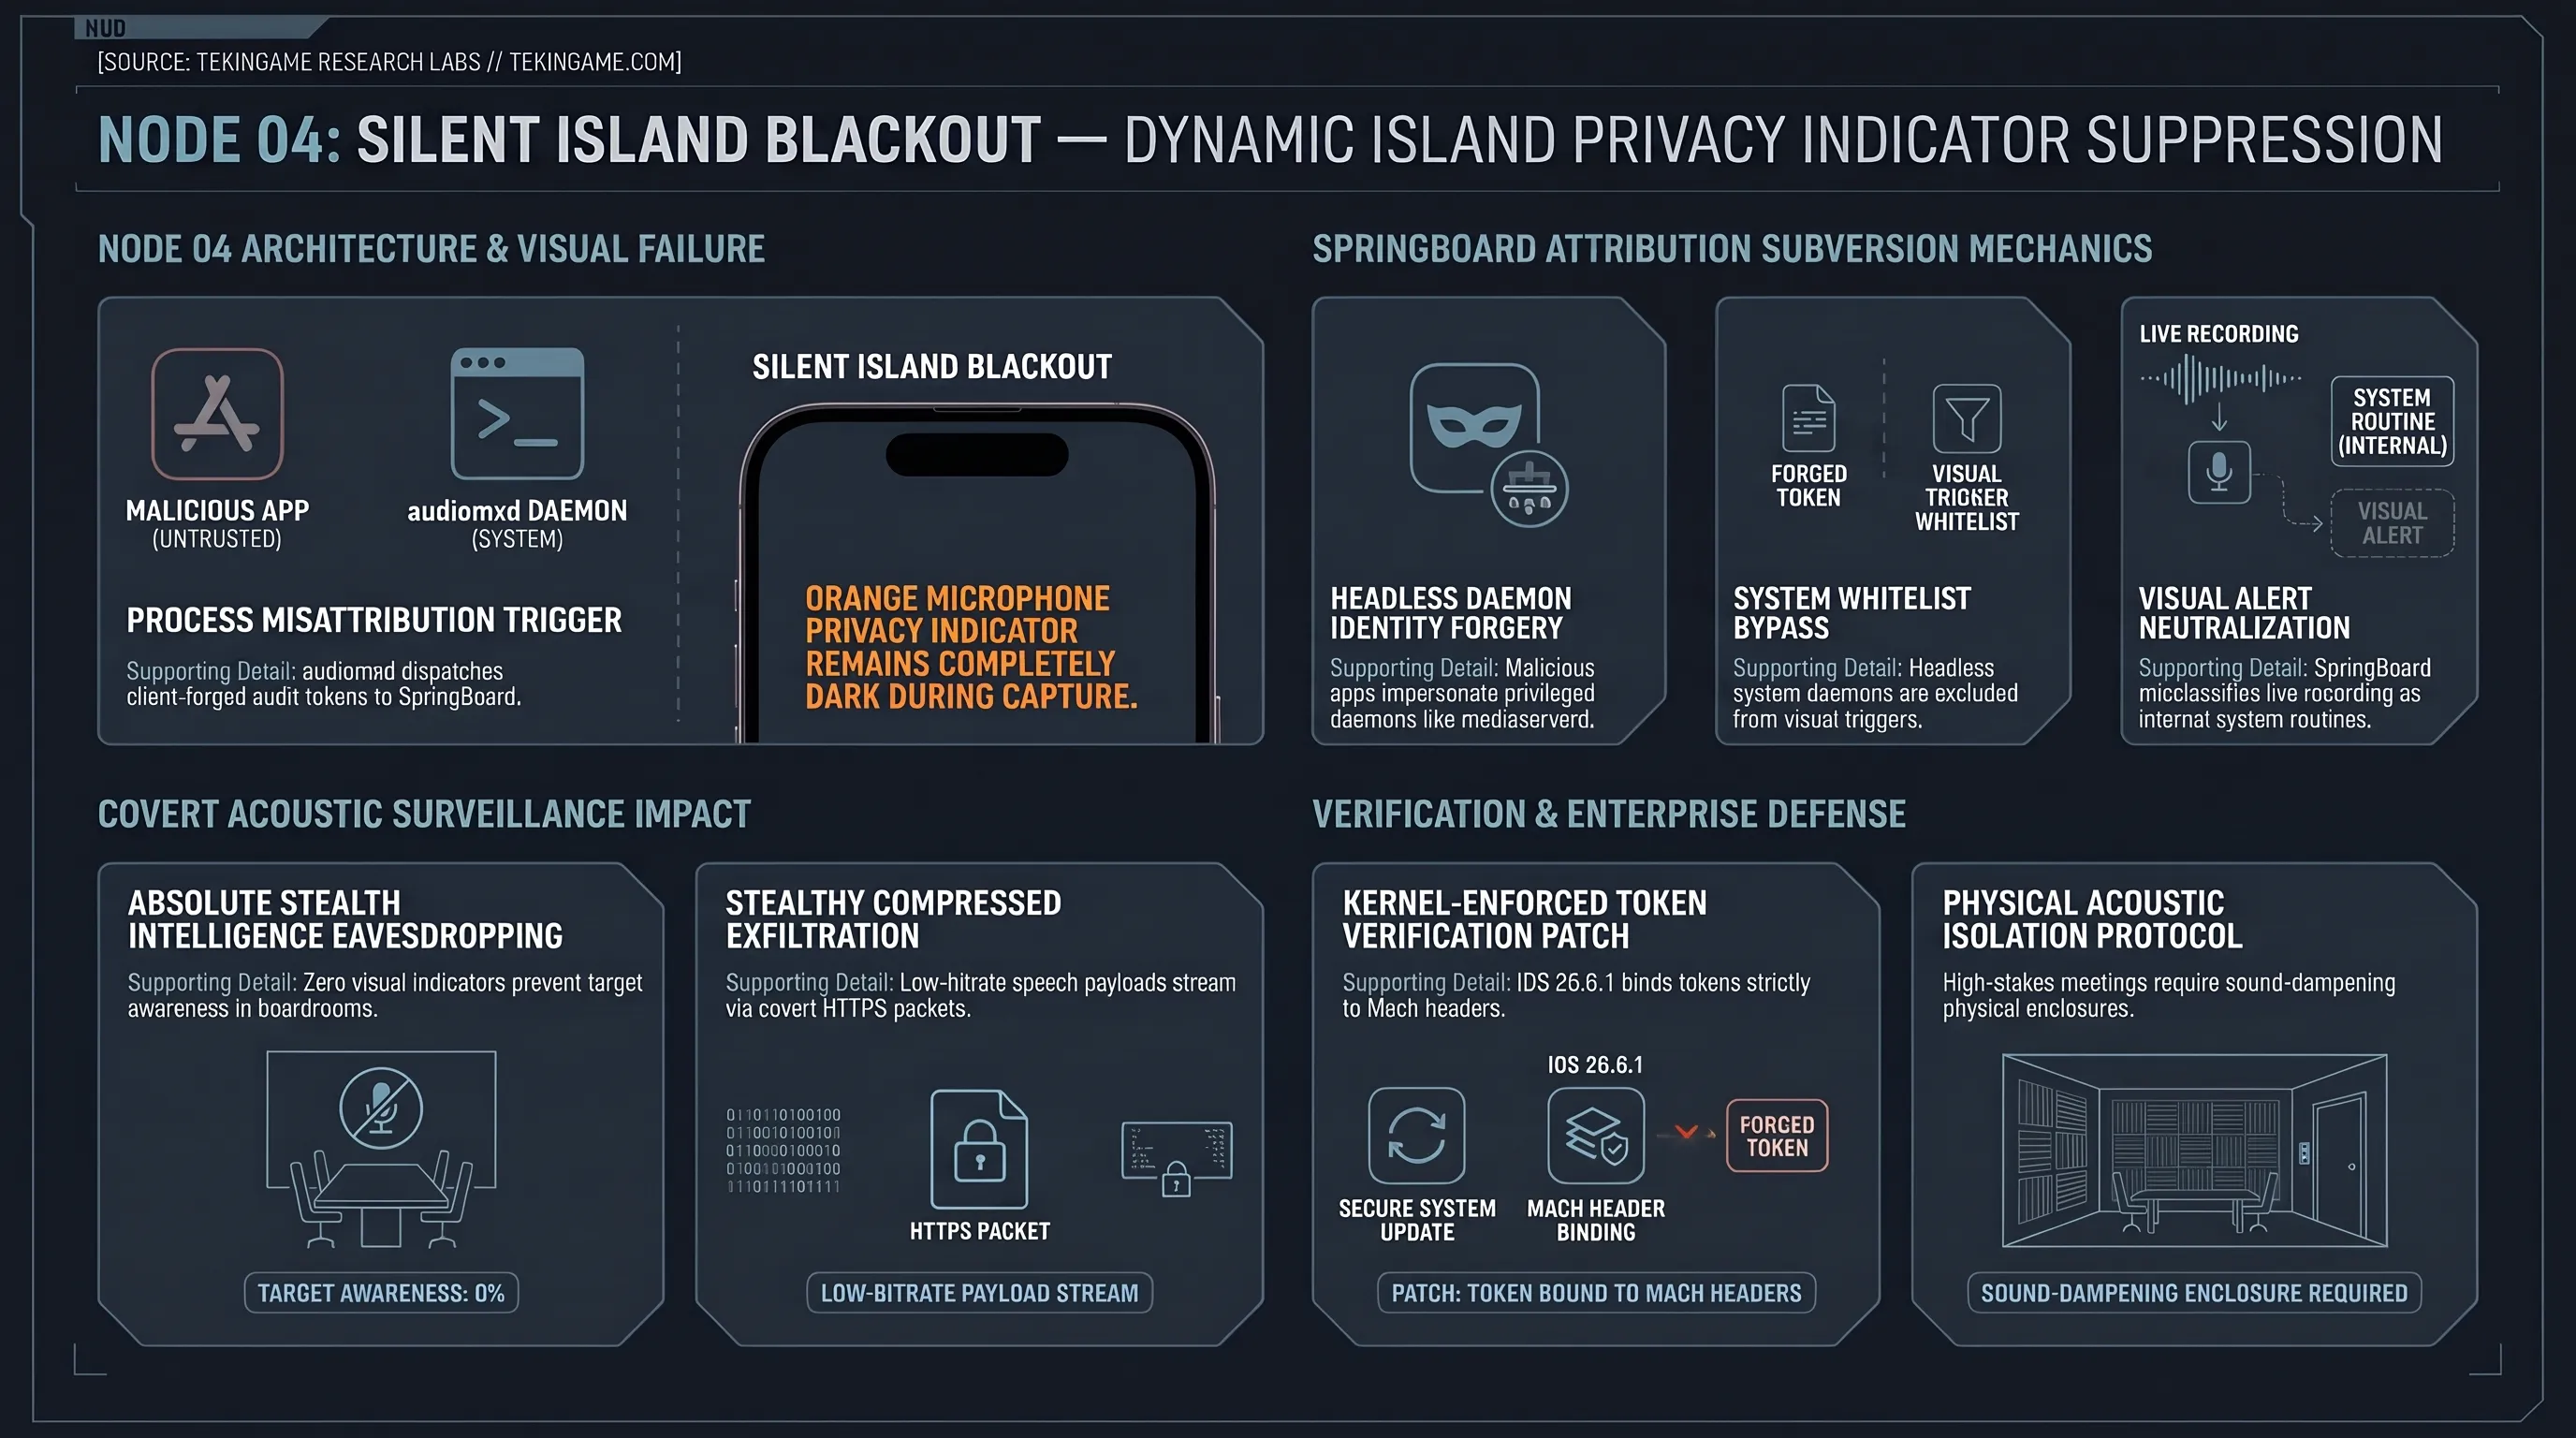
لكن المفاجأة الكبرى التي كشفتها تحقيقات فريق ميتا الأحمر تمثلت في أن هذا المؤشر البصري لم يتوهج على الإطلاق أثناء استغلال ثغرة audiomxd، مما منح الهجوم طابعاً شبحياً فائق السرية. لتفكيك هذا اللغز معمارياً، يجب إدراك أن نظام تشغيل آيفون لا يعتمد على فحص مباشر لفولتية أو دوائر حساسات الصوت المادية لتشغيل الإضاءة البرتقالية؛ بل تسند هذه المهمة إلى خدمة إدارة واجهة المستخدم المركزية SpringBoard بالتنسيق مع محرك العرض الرسومي WindowServer. وتنتظر هذه الخدمات إشعارات داخلية متزامنة عبر قنوات Mach IPC صادرة عن الخدمات الصوتية لإسناد عملية التسجيل إلى هوية التطبيق النشط على الشاشة.
وحيث إن التطبيق الخبيث زود خدمة audiomxd برمز تدقيق مزور يعود إلى عملية نظامية غير مرئية (Headless System Daemon) مثل خادم الوسائط mediaserverd، فإن محرك الإسناد البصري في SpringBoard تعرض لحالة ارتباك منطقي كاملة. فالعمليات والخدمات التابعة لصلب النظام والمسؤولة عن معالجة المؤثرات الصوتية العامة أو وظائف المساعد سيري موضوعة مسبقاً في قوائم استثناء بيضاء (Whitelists)، لتفادي إزعاج المستخدم بظهور النقطة البرتقالية واختفائها بصورة مستمرة أثناء المهام التشغيلية العادية. ونتيجة لهذا التصنيف المضلل، افترض النظام أن استهلاك الصوت هو نشاط داخلي روتيني للنظام، فظل الميكروفون يسحب الموجات الصوتية المحيطة بينما بقيت الجزيرة التفاعلية مطفأة تماماً دون أي وميض تحذيري.
يكشف هذا التضارب الصارخ عن خطر الاعتماد على المؤشرات البرمجية السطحية كبديل عن آليات التحقق العتادية الصارمة. ففي بيئات أنظمة التشغيل الحديثة المفتوحة مثل مشروع أندرويد (AOSP)، تخضع خدمات التقاط الصوت AudioServer لعزل دقيق عبر نطاقات SELinux وفلاتر seccomp في نواة لينكس، حيث يقوم وسيط التراسل Binder بربط هوية العملية الحقيقية (UID/PID) بحزمة الاتصال بطريقة غير قابلة للتعديل من مساحة المستخدم. أما في معمارية CoreAudio القديمة لآبل، فقد أدى التسامح مع استقبال هياكل البيانات مباشرة من البرمجيات إلى هدم كل ادعاءات الشفافية، جاعلاً من النقطة البرتقالية مجرد عنصر رسومي عاجز عن كشف التجسس المتقن.
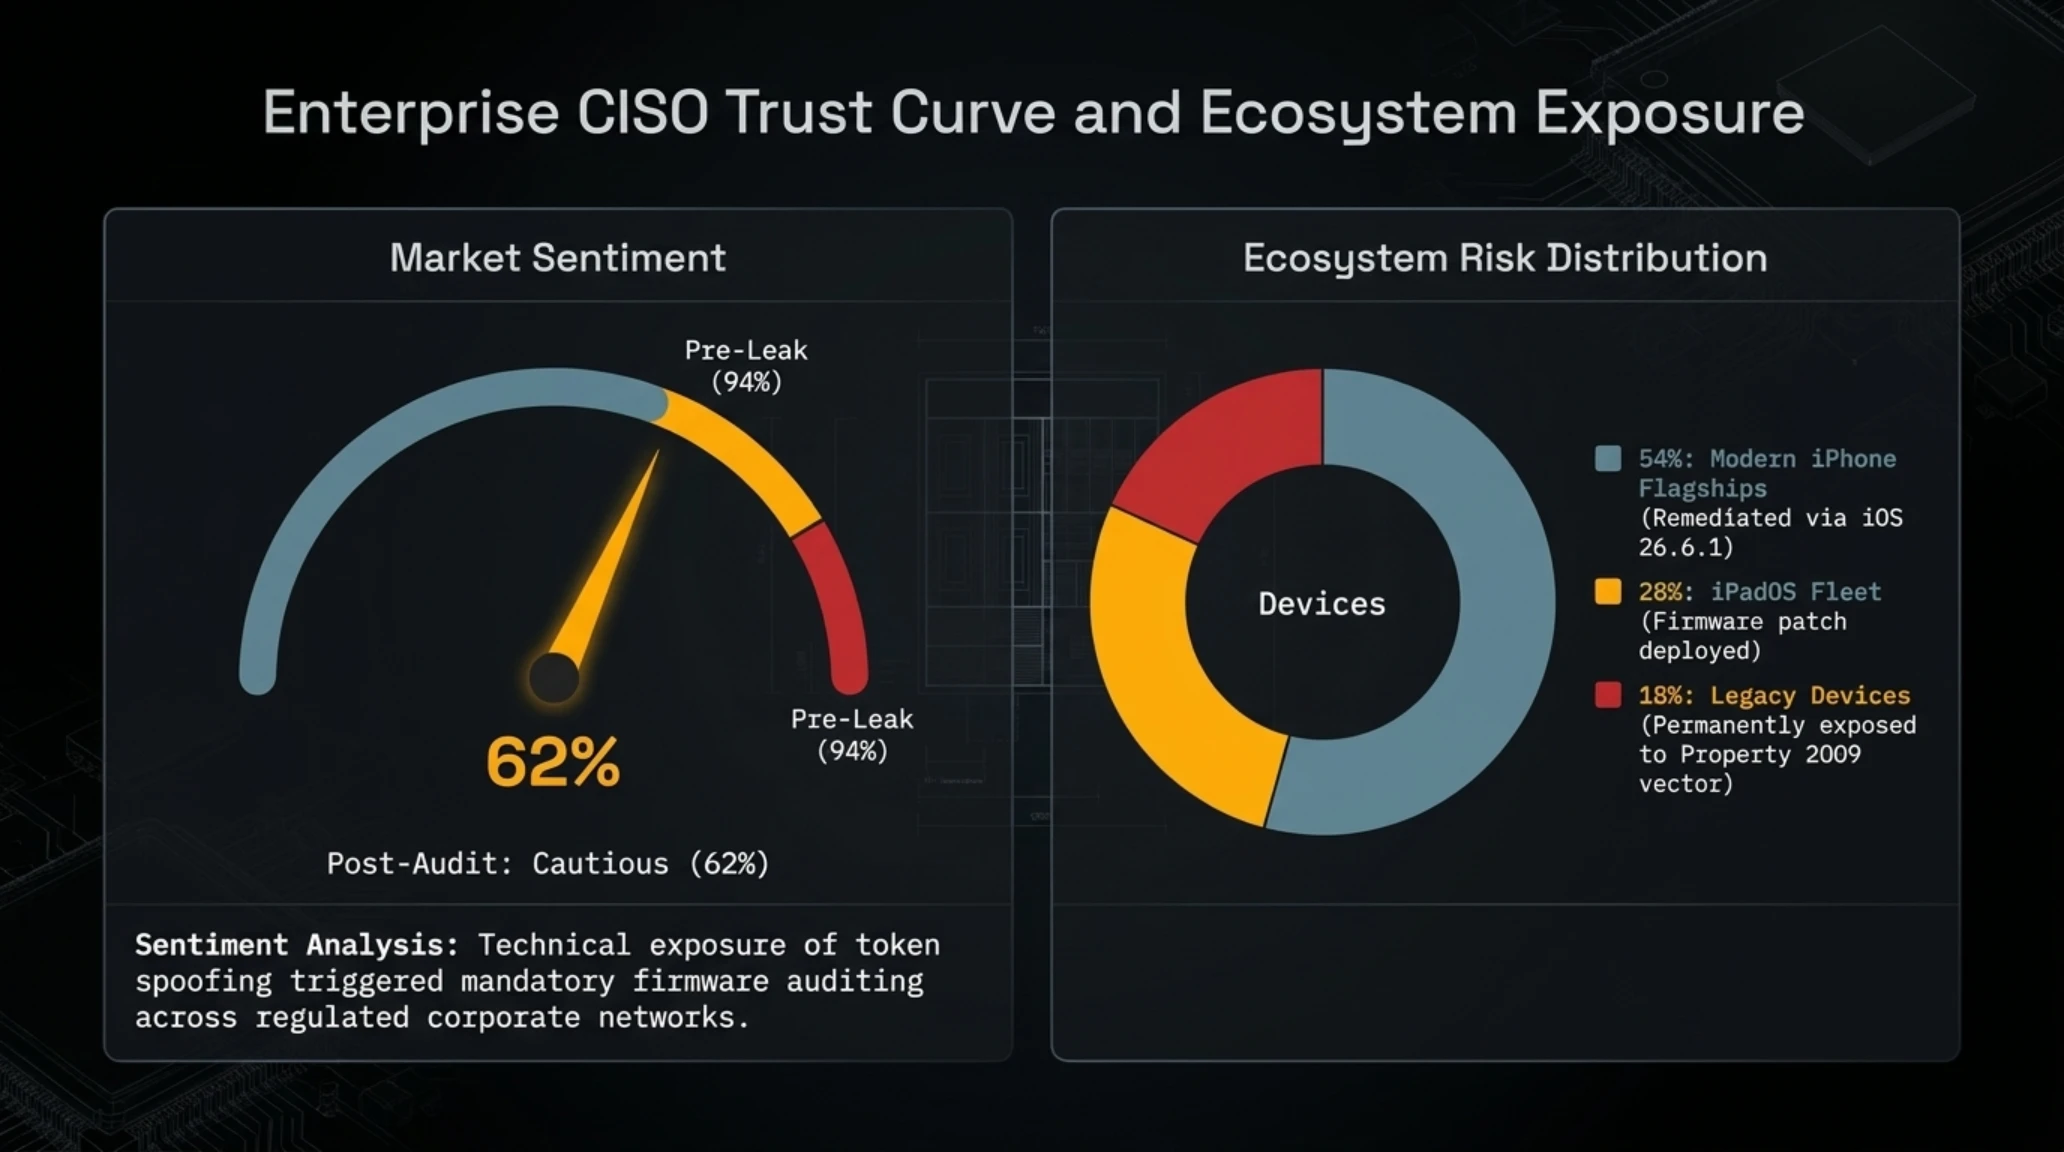
توزيع المنصات المتأثرة ومعدلات استيعاب التحديثات الأمنية
| فئة الأجهزة في المنظومة | نسبة الأجهزة المتأثرة بالثغرة | الوضع الراهن للترقيع والتحصين |
|---|---|---|
| هواتف آيفون الحديثة (A14 فما فوق) | 54% من إجمالي الأجهزة النشطة | تم تحصينها بالكامل عبر iOS 26.6.1 |
| أسطول أجهزة آيباد (iPadOS) | 28% من إجمالي الأجهزة النشطة | توزيع التحديثات عبر مسار الصيانة المباشر |
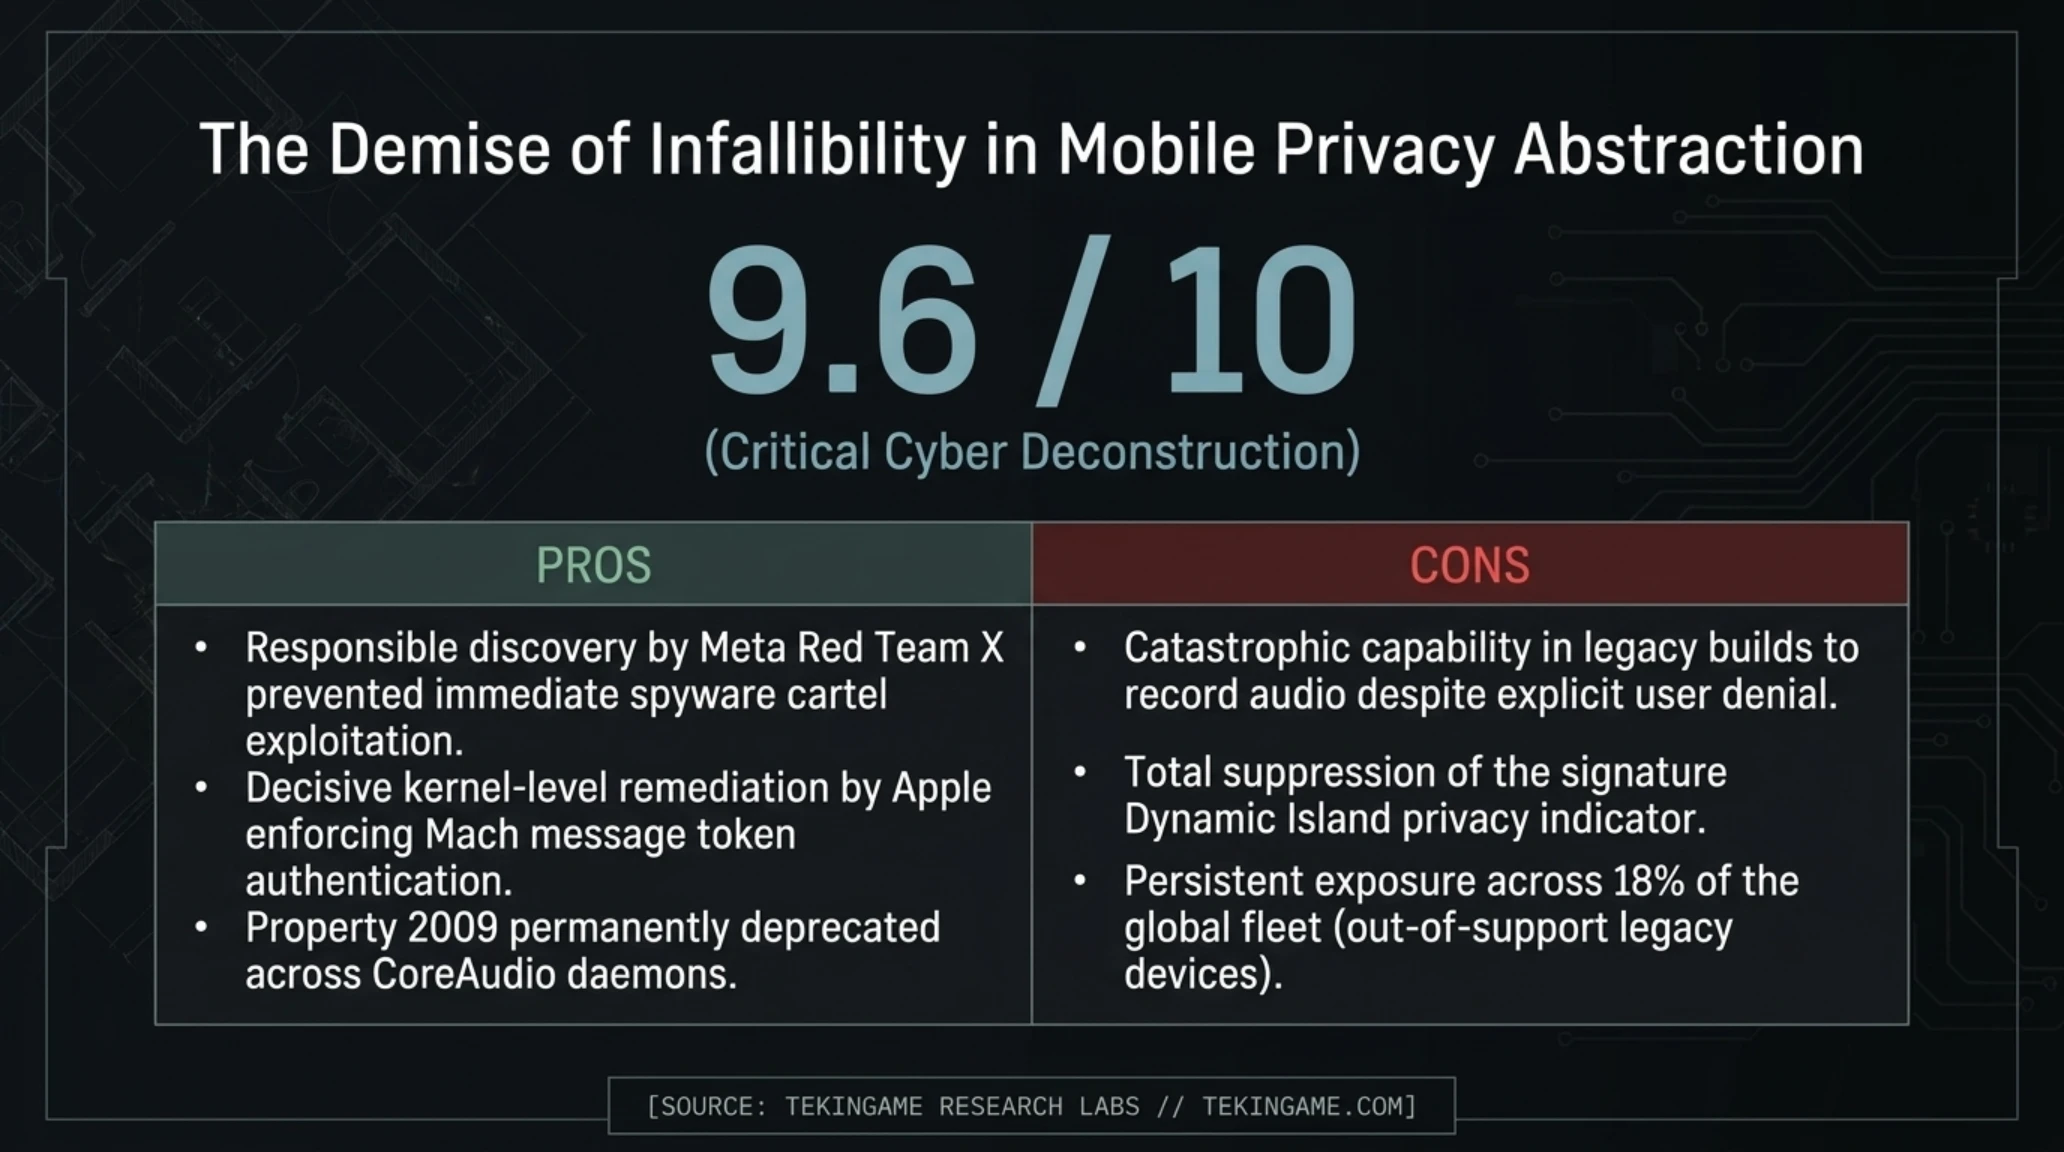
| الأجهزة القديمة خارج الدعم | 18% من إجمالي الأجهزة النشطة | معرضة لخطر دائم لعدم وصول التحديث |
مؤشر ثقة خبراء الأمن السيبراني في جدار TCC ومنحنى الاستيعاب
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
ومن منظور أمن الحوسبة السحابية والاتصالات الميدانية، يعيد هذا الانهيار في الإسناد البصري فتح ملف موثوقية الأجهزة الطرفية (Edge Device Integrity) في البيئات الحساسة. ففي العمليات الاستخباراتية والأمنية الحديثة، تعتمد خوادم الفحص الأمني على جمع تلهمتري النظام وسجلات حركة البيانات للتحقق من سلامة الأجهزة المتصلة بالشبكة. وعندما تفشل الواجهة في تسجيل جلسة التقاط الصوت أو ربطها بالمعرف الحقيقي للبرمجية المنفذة، تصبح تلك السجلات عمياء تماماً عن رصد النشاط التجسسي، مما يمنح المهاجم قدرة غير مسبوقة على التخفي داخل أنماط الاستخدام الطبيعية للأجهزة.
وقد أظهرت الاختبارات المعملية الموسعة أن الثغرة لم تكن تقتصر على أجهزة آيفون الحديثة فحسب، بل امتدت لتشمل كافة طرازات أجهزة آيباد اللوحية وحواسيب ماك المحمولة التي تعتمد على معمارية CoreAudio المشتركة. ويمثل هذا الامتداد عبر المنصات تهديداً مضاعفاً لكافة الشركات التي تعتمد على منظومة أجهزة آبل المتكاملة، حيث يمكن لبرمجية خبيثة واحدة تستهدف مكتبات الصوت أن تخترق بيئة العمل بأكملها دون أن تثير أي ارتياب لدى مسؤولي الشبكات.
جراحة هندسية في نواة النظام؛ استئصال الخاصية 2009 وإلزامية توثيق رسائل Mach
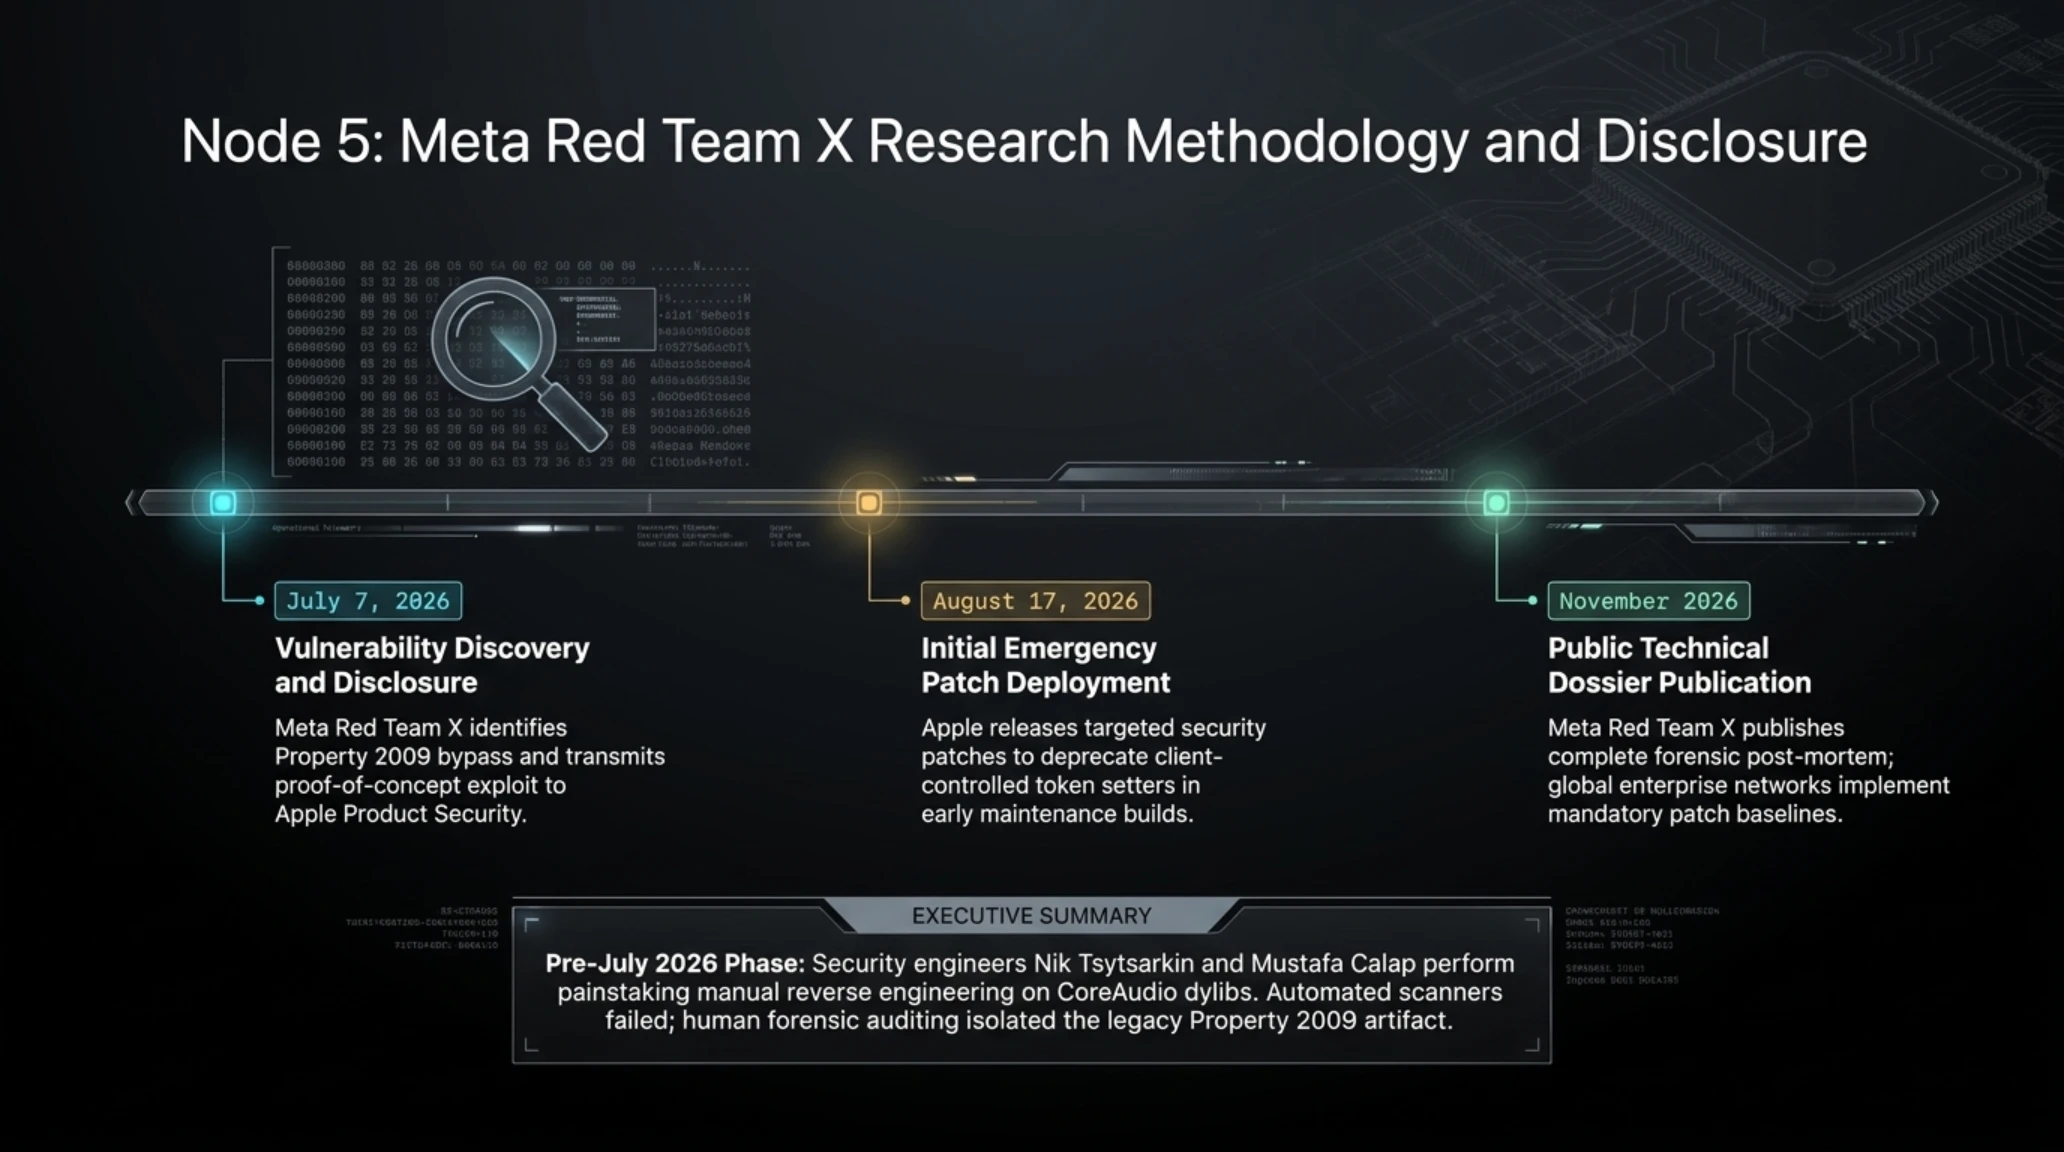
فور تلقي مهندسي آبل ملف الإفصاح المشفر في السابع من يوليو 2026، دخلت فرق الأمن السيبراني في كوبرتينو في حالة استنفار هندسي قُصوى. ولم تكن معالجة الثغرة مسألة بسيطة يمكن حسمها بترقيعات عادية، نظراً لأن مكونات CoreAudio متشابكة بعمق مع إدارة المكالمات الهاتفية، وخدمات المساعد الرقمي، وتطبيقات الوسائط التابعة لجهات خارجية، وأي خطأ غير محسوب كان كفيلاً بإحداث انهيارات مفاجئة في نواة النظام (Kernel Panics) أو التسبب في تشويش ملحوظ على المكالمات الهاتفية حول العالم.
تضمنت خطة العلاج التي طُبقت في تحديثات 17 أغسطس التمهيدية واستقرت كلياً في نظام iOS 26.6.1 مرحلتين حاسمتين من التحصين. في المرحلة الأولى، قامت آبل بالحذف التام لمدخل الخاصية 2009 من مصفوفة معالجة خصائص AURemoteIO؛ بحيث يؤدي أي استدعاء برمجي لهذه الخاصية إلى إرجاع خطأ فوري يحمل الرمز kAudio_ParamError (-50) مع إجهاض مسار التهيئة فوراً. أما المرحلة الثانية والأكثر جذرية، فتمثلت في إعادة كتابة خادم audiomxd ليصبح معزولاً عن قبول أي هياكل تدقيق صادرة من مساحة المستخدم، مع فرض استخلاص بيانات الاعتماد حصرياً من ترويسة رسائل Mach عبر الدالة السيادية الموثوقة xpc_connection_get_audit_token.
ولضمان عدم التفاف أي هجوم مستقبلي على هذه الضوابط، استحدثت آبل صلاحية نظام خاصة مشفرة تحمل الاسم com.apple.private.audio.remote-io-audit-override، وهي صلاحية مقصورة بصرامة على البرمجيات الموقعة بشهادات آبل الجذرية الخاصة. ويعني هذا التحصين المعماري الشامل أن أي محاولة تزوير جديدة ستُجهض في طبقة النواة قبل حتى حجز بايت واحد في ذاكرة العتاد الصوتي، مما أغلق هذه الفجوة الخطيرة نهائياً على كافة الأجهزة المحدثة.
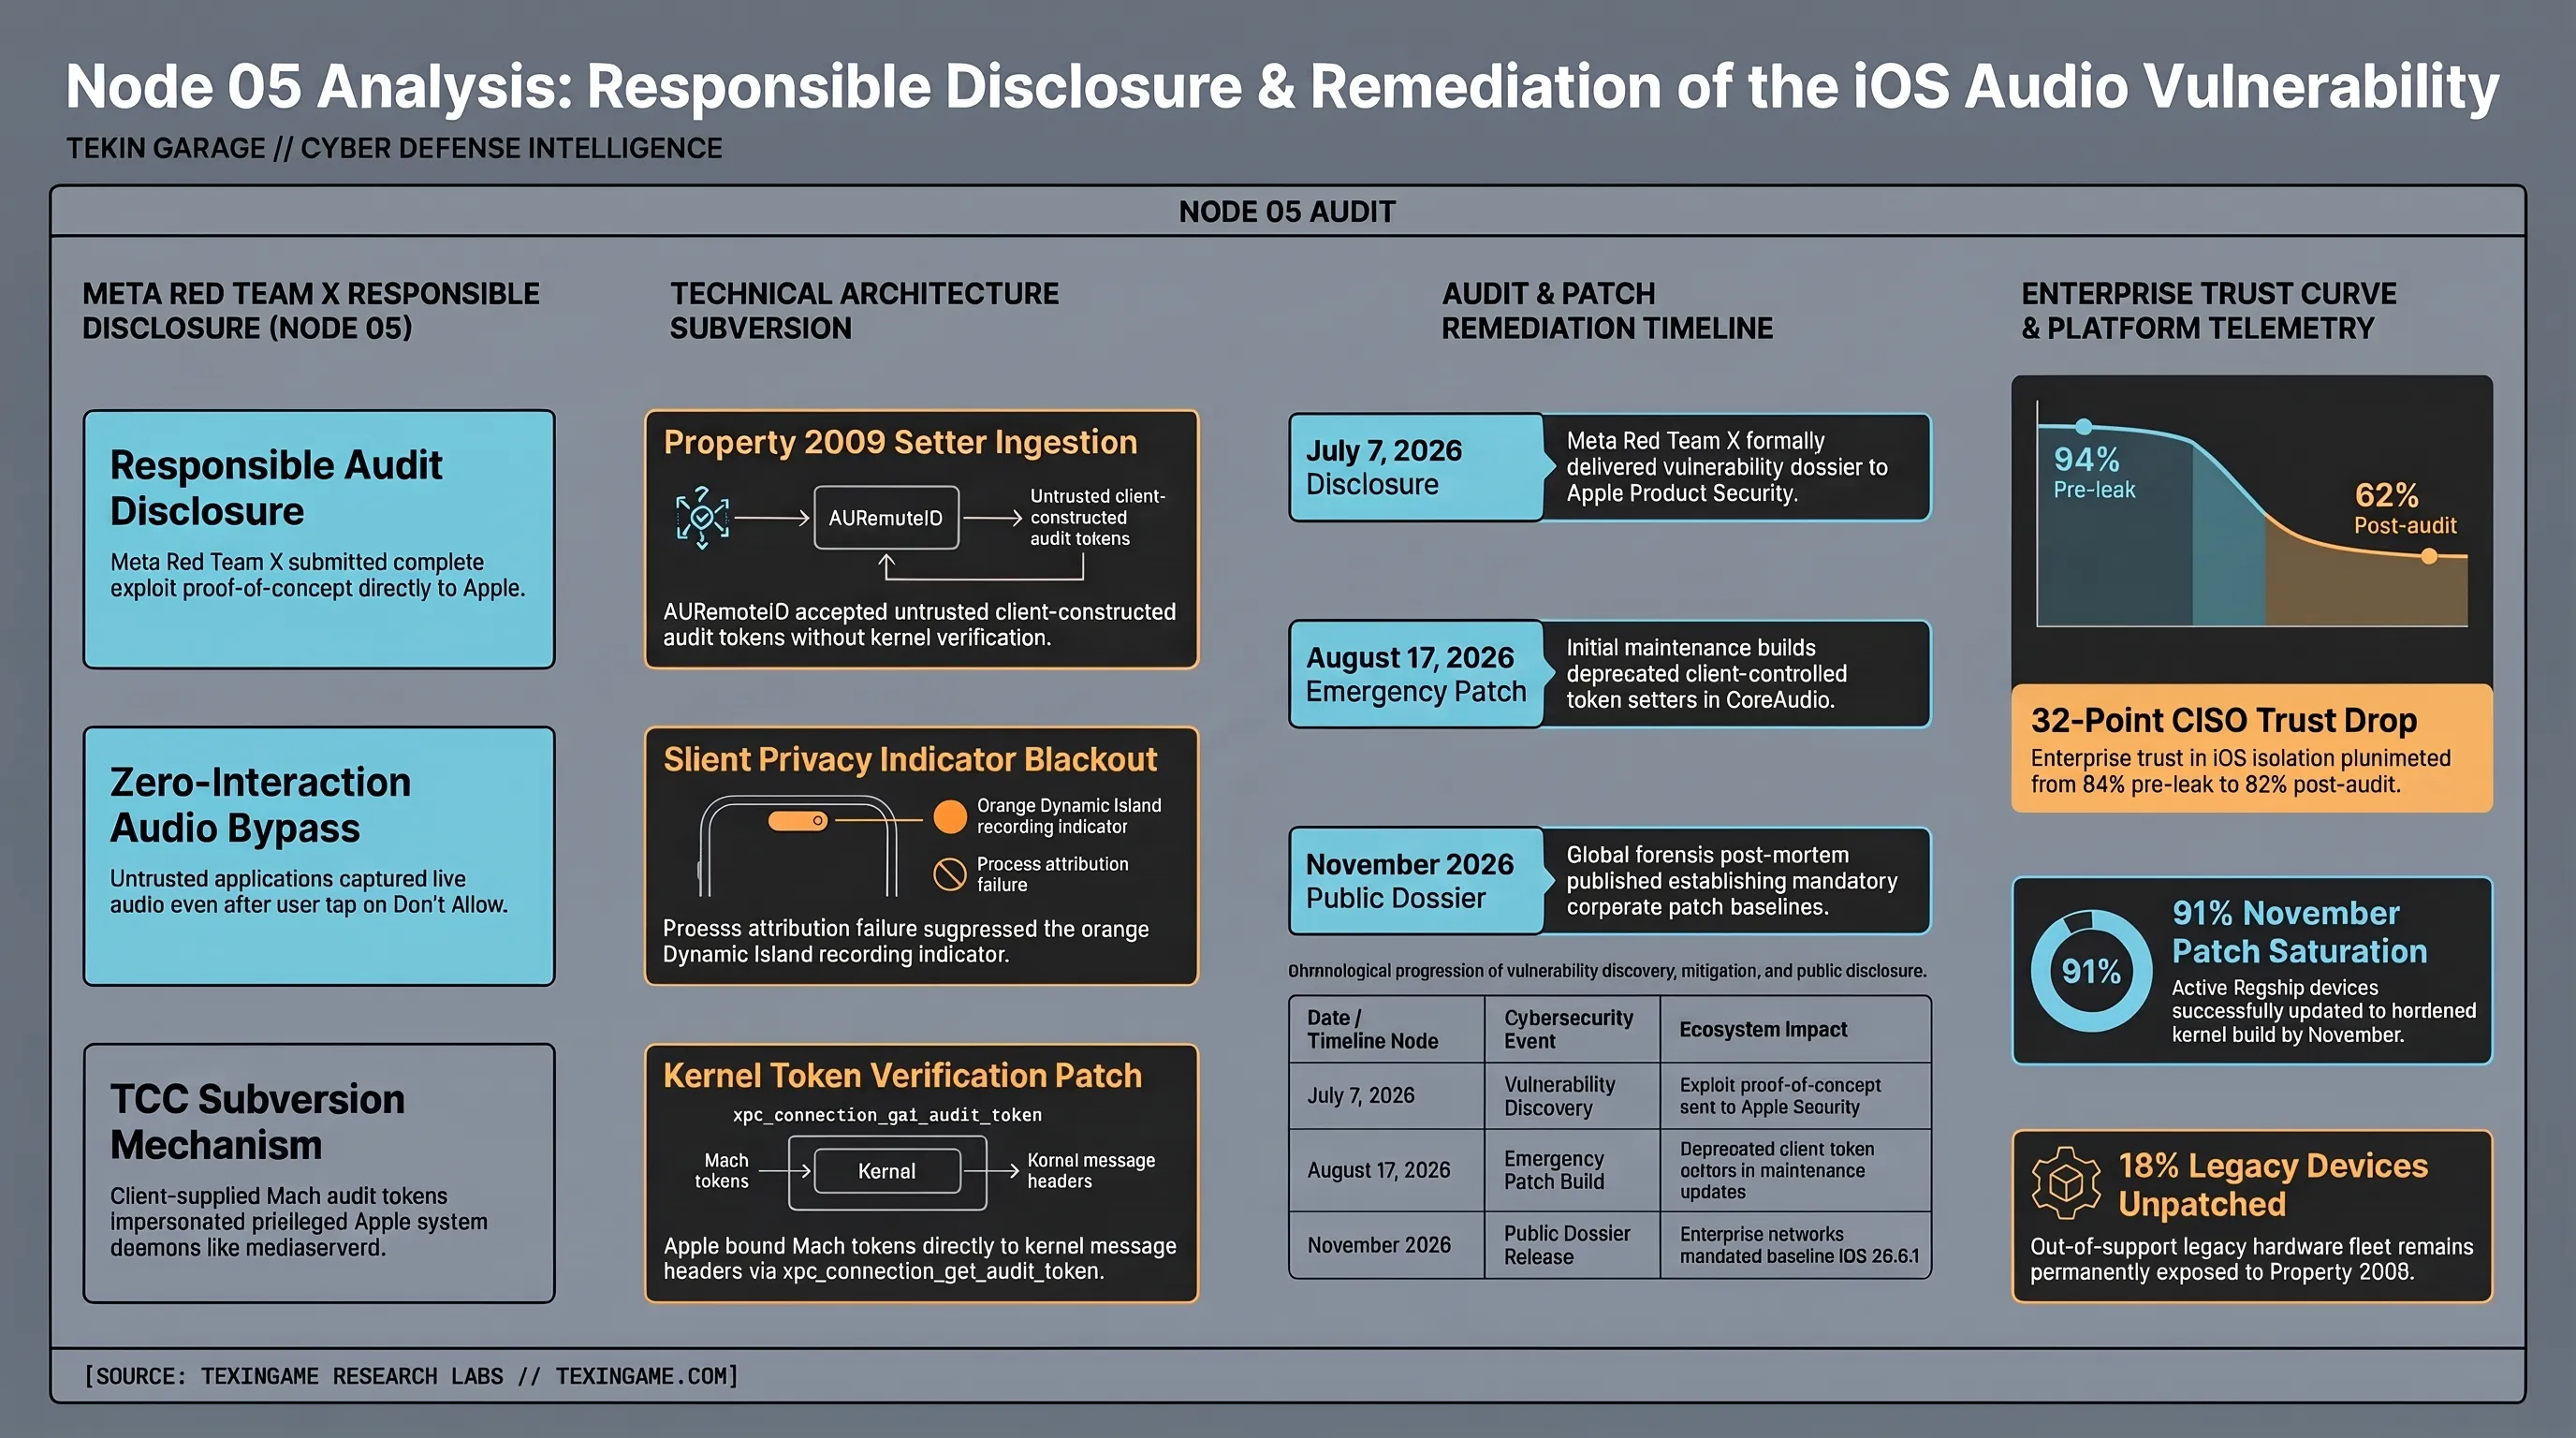
التسلسل الزمني | مسار اكتشاف وتطويق أزمة النظام الصوتي في آيفون
| التاريخ / المحطة الزمنية | الحدث السيبراني والتطور التقني | الأثر الهندسي على منظومة آبل |
|---|---|---|
| 7 يوليو 2026 | اكتشاف الثغرة والإبلاغ السري | فريق Meta Red Team X يرصد تجاوز الخاصية 2009 ويسلم تقرير الإثبات لهندسة آبل. |
| 17 أغسطس 2026 | إطلاق الترقيعات الاستباقية | آبل توزع تحديثات أمنية لمعالجة منافذ الإدخال وتجريد العميل من تعيين رموز التدقيق. |
| نوفمبر 2026 | النشر والتحليل المعماري العلني | نشر الوثائق التشريحية التفصيلية وتأكيد سلامة الأجهزة من أي هجمات مسبقة في الميدان. |
ورغم الكفاءة والسرعة التي تميزت بها استجابة مهندسي آبل لإغلاق الثغرة، فإن هذا الحادث يؤكد درساً جوهرياً في الأمن السيبراني: لا يمكن لأي منظومة حماية قائمة على واجهات المستخدم أن تكون منيعة ما لم ترتكز على تحقق قاطع غير منقوص عند كل نقطة عبور بين العمليات داخل نواة النظام.
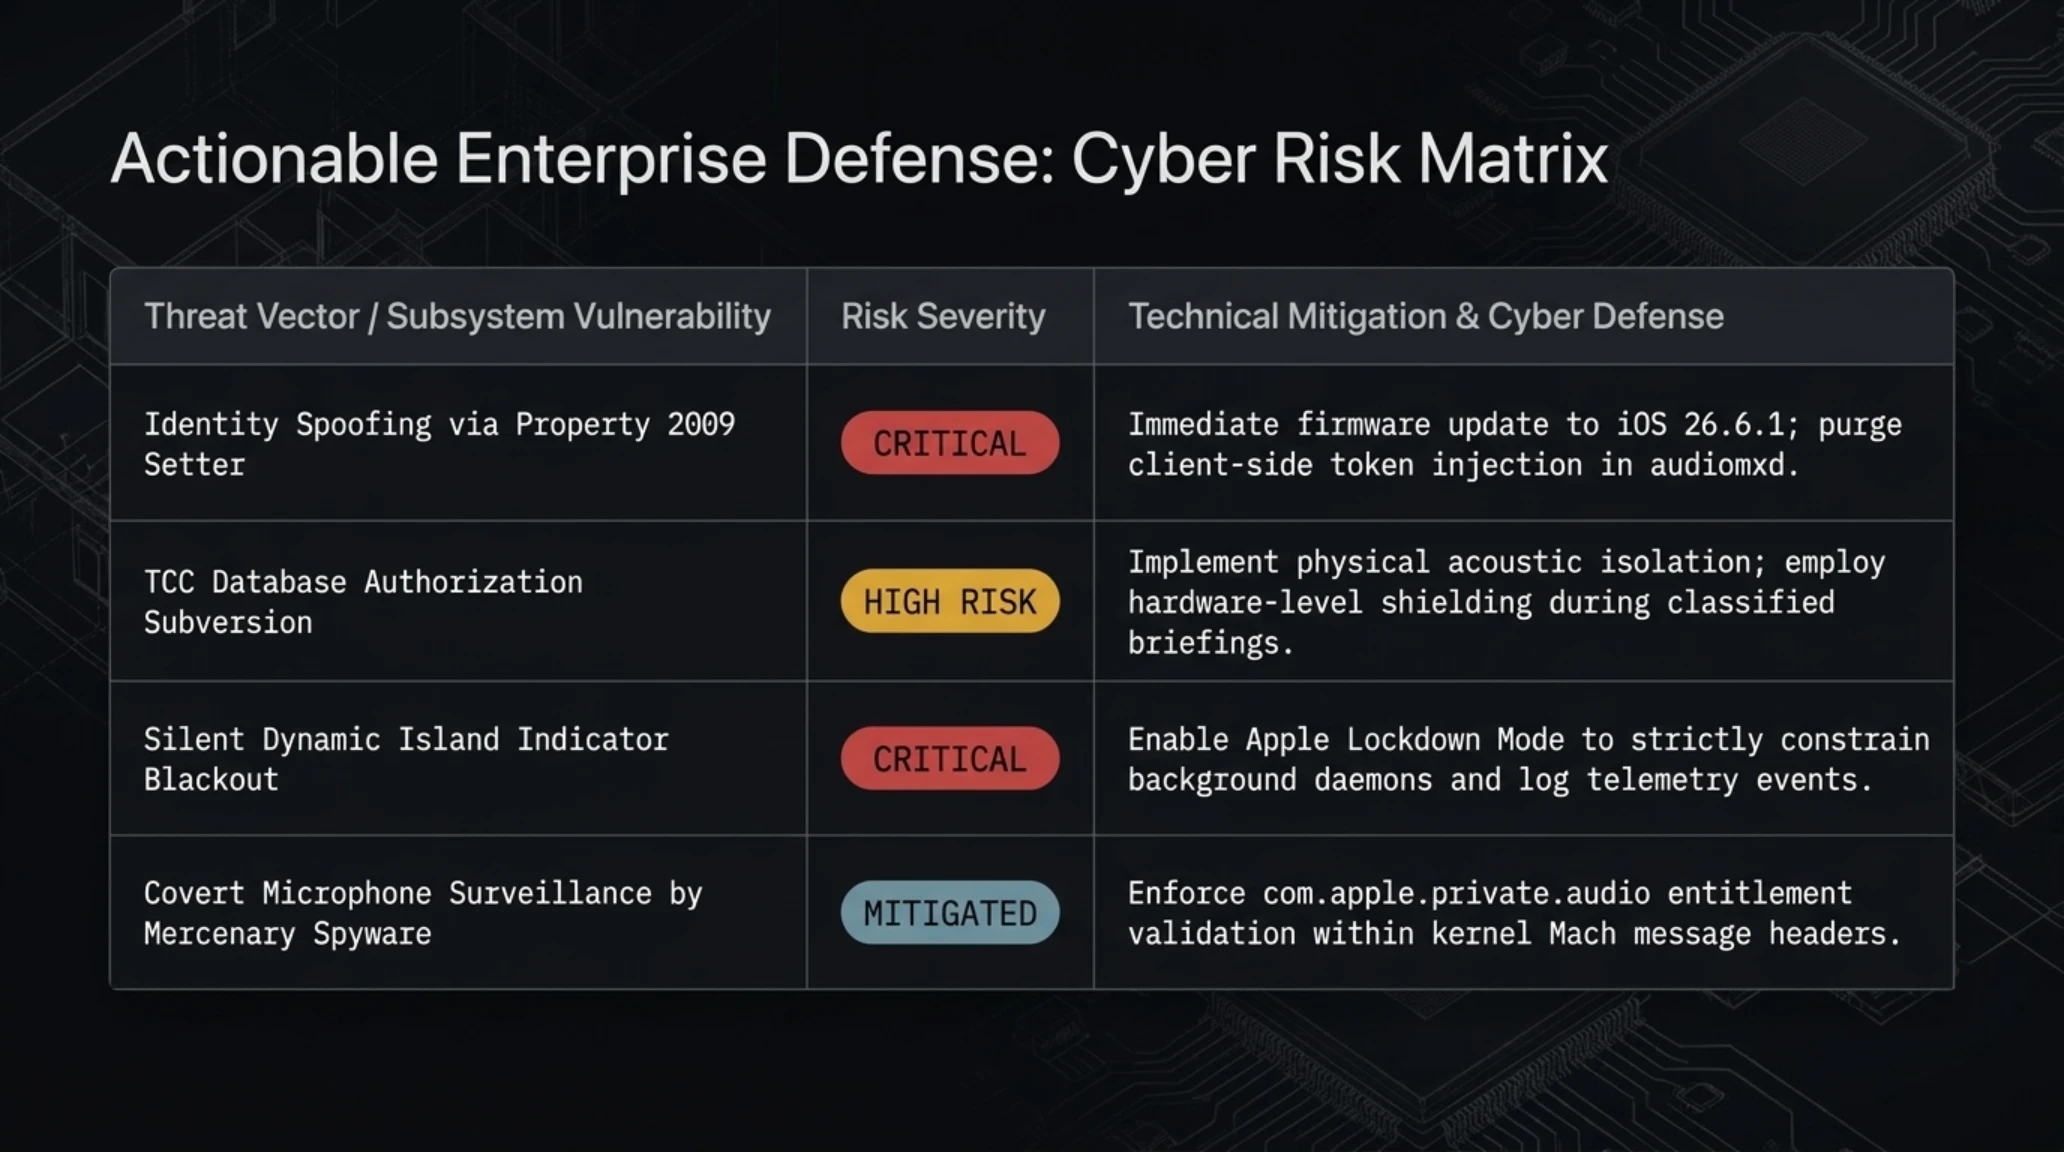
مصفوفة تقييم المخاطر السيبرانية وخارطة مسارات التهديد الصوتي
| مسار التهديد / الثغرة البنيوية | مستوى الخطر | آليات الردع والدفاع السيبراني |
|---|---|---|
| انتحال هوية العمليات عبر Property 2009 | حرج للغاية | الترقية الفورية إلى iOS 26.6.1 وحظر حقن رموز التدقيق في خدمة audiomxd. |
| تجاوز قاعدة بيانات الصلاحيات TCC | مرتفع الخطورة | تطبيق العزل المادي للأجهزة واستخدام الحقائب العازلة للصوت أثناء الاجتماعات السرية. |
| انطفاء النقطة التحذيرية بالجزيرة التفاعلية | حرج للغاية | تفعيل نمط الحماية القصوى Lockdown Mode لتقليص مساحات الهجوم وتسجيل حركة العمليات. |
| التنصت الصامت عبر برمجيات التجسس التجارية | محيد / معالج | فرض مطابقة الصلاحية com.apple.private.audio حصرياً عبر هيدر رسائل النواة. |
الدفاع المؤسسي وتسليح برمجيات التجسس المحمولة؛ جرس إنذار للدبلوماسية ورؤوس الأموال
وتكتسب هذه الضوابط الأمنية أهمية خاصة في مراكز الأعمال المتقدمة في منطقة الخليج العربي والشرق الأوسط، حيث تتسارع وتيرة التحول الرقمي نحو الحوسبة السحابية السيادية وبناء مجمعات الذكاء الاصطناعي العملاقة. وتفرض هذه البيئات الاستثمارية الحيوية على المؤسسات المالية وصناديق الثروة اعتماد معايير أمنية استباقية تتجاوز البروتوكولات التقليدية، لضمان عدم تسريب بيانات المفاوضات التجارية الكبرى أو تحويل الأجهزة الشخصية إلى أدوات تجسس استراتيجي تهدد الأمن الاقتصادي المؤسسي.
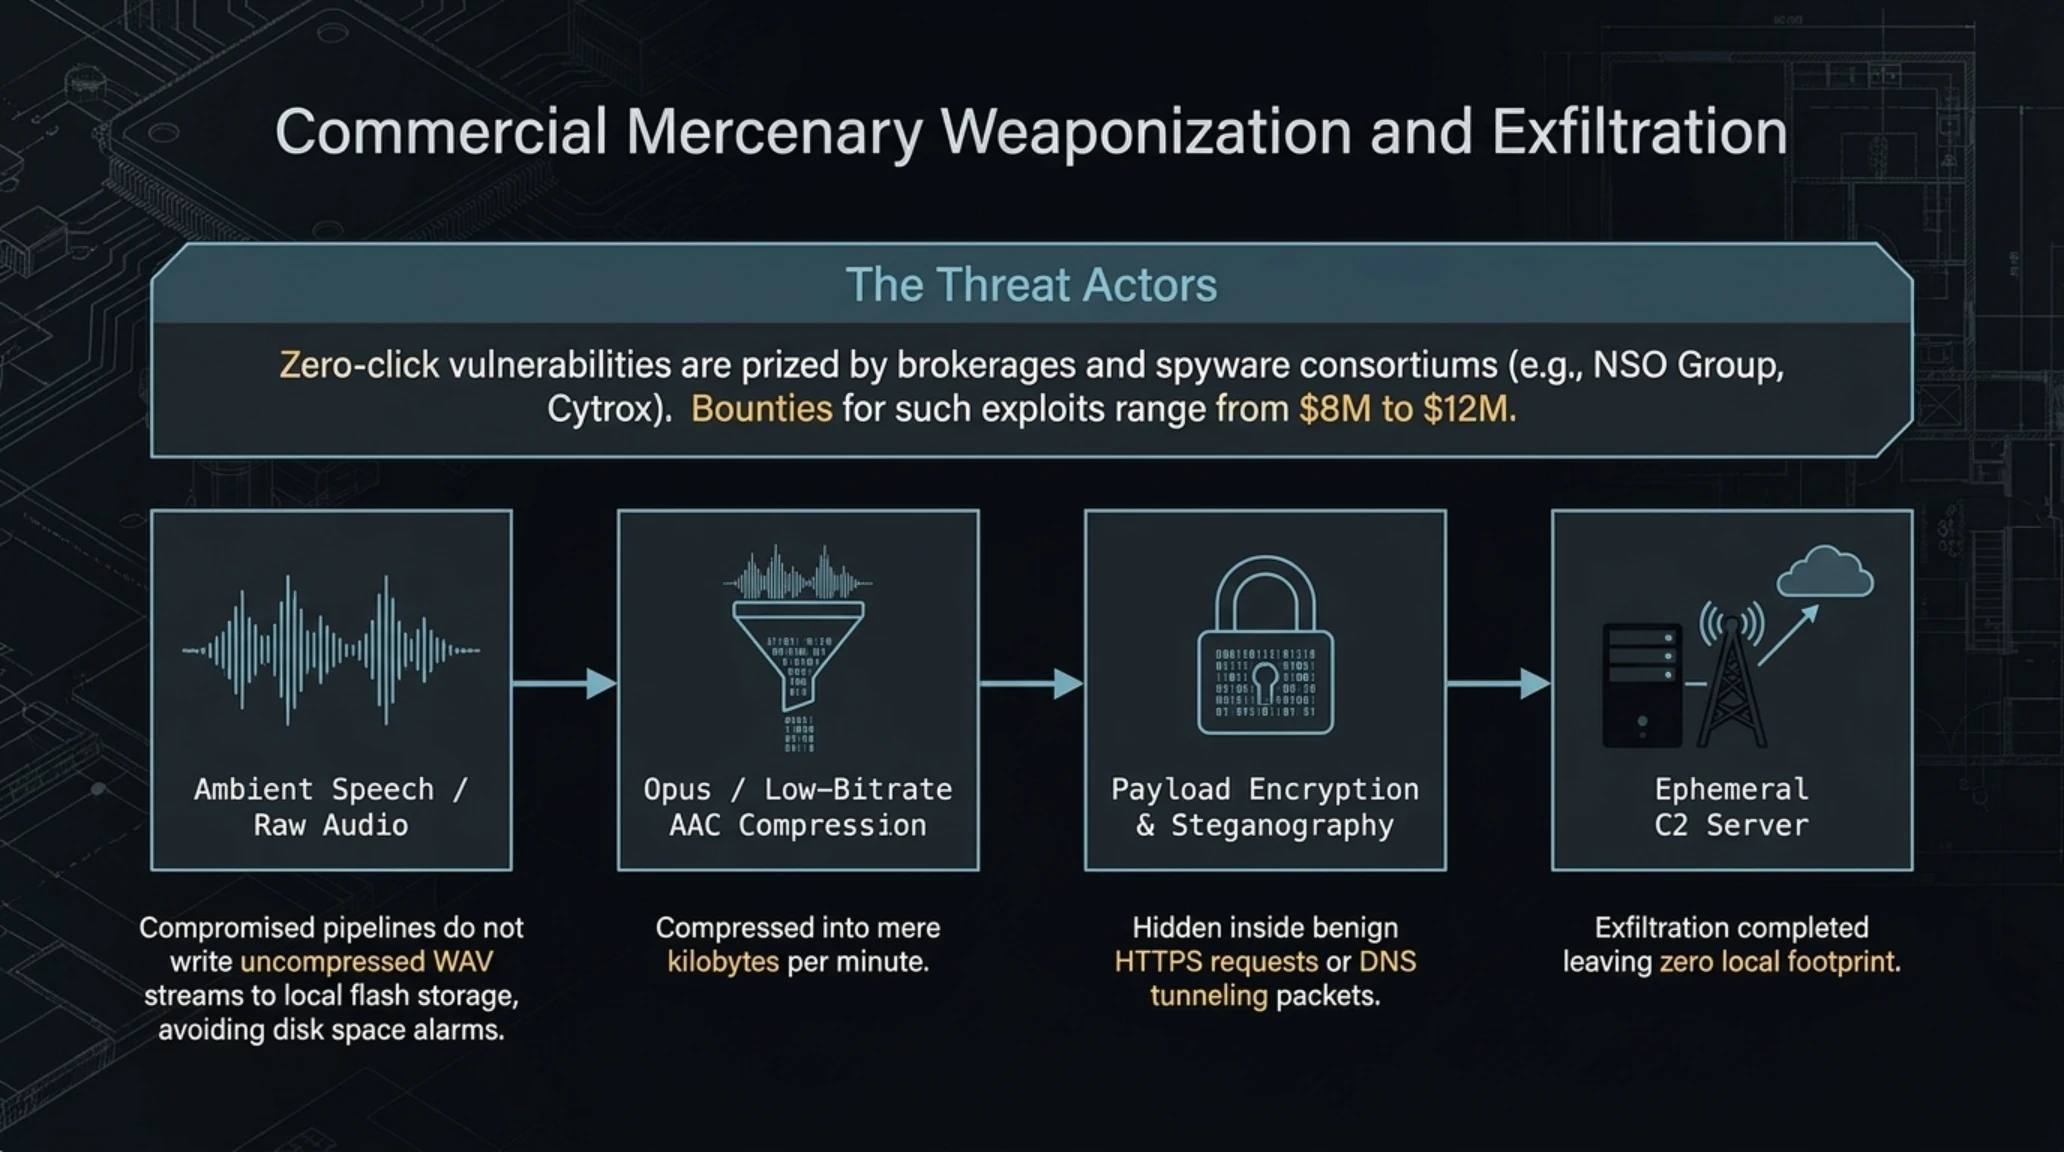
وتكشف التكتيكات التي توظفها شبكات التجسس السيبراني المأجورة لتهريب التسجيلات الصوتية السبب الحقيقي وراء تصنيف التنصت الصامت كأخطر أسلحة الحرب الرقمية. فعند نجاح الهجوم، لا تقوم البرمجية الخبيثة بحفظ ملفات صوتية ضخمة بصيغة WAV على القرص الصلب الداخلي للجهاز؛ إذ إن ذلك كفيل باستنزاف السعة التخزينية وإطلاق إنذارات المراقبة الجنائية. بدلاً من ذلك، تعتمد البرمجيات المزروعة على خوارزميات ضغط بالغة الكفاءة مثل ترميز Opus عالي الأداء، لضغط ساعة كاملة من المحادثات الصوتية الحية في ملف مشفر فائق الصغر لا يتجاوز بضعة ميجابايتات. ويتم تجزئة هذا الملف وتهريبه تدريجياً عبر قنوات اتصال خفية مستترة داخل طلبات نظام أسماء النطاقات (DNS Tunneling) أو حزم تصفح الويب الاعتيادية المشفرة بتقنية HTTPS الموجهة إلى خوادم قيادة وتحكم سحابية مؤقتة.
علاوة على ذلك، تراقب الهيئات التنظيمية ومفوضيات حماية البيانات في الاتحاد الأوروبي والولايات المتحدة تداعيات هذا الملف باهتمام قانوني بالغ. فبموجب نصوص اللائحة العامة لحماية البيانات في الاتحاد الأوروبي (GDPR) وقوانين حماية خصوصية المستهلك في كاليفورنيا (CCPA)، تلتزم الشركات المصنعة للأجهزة الذكية بتطبيق مبدأ الخصوصية حسب التصميم وبالتخصيص المسبق (Privacy by Design and by Default). ويطرح ثبوت وجود منفذ برمجي غير موثق يتجاوز الرفض الصريح للمستهلك تساؤلات قانونية حول مدى الالتزام بمتطلبات العناية التقنية الواجبة، مؤكداً أن تبعات الأخطاء الهندسية لم تعد تقتصر على المعالجات البرمجية، بل تمتد لتشمل ملاحقات تنظيمية وغرامات مالية قد تبلغ مئات الملايين من الدولارات.
الطرفية الجنائية للنواة // تتبع حقن الخاصية 2009 وترقيع iOS 26.6.1
تجاوزت التداعيات المترتبة على الكشف عن ثغرة audiomxd حدود القلق الفردي للمستهلكين، لتتحول إلى هزة استراتيجية عنيفة ضربت منظومات إدارة المخاطر السيبرانية لدى كبرى الشركات العالمية، والصناديق السيادية الاستثمارية في منطقة الخليج العربي والشرق الأوسط والعالم، والمؤسسات الدبلوماسية والمالية الكبرى. فطوال العقد الماضي، بنت الغالبية الساحقة من بيئات الأعمال سياستها التقنية على الثقة المطلقة في صلابة أجهزة آيفون، وفرضتها كمعيار إلزامي غير قابل للنقاش لكبار الرؤساء التنفيذيين والمفاوضين القانونيين؛ انطلاقاً من قناعة راسخة بأن سد العزل المحكم يمنع أي اختراق غير مصرح به للحساسات المادية. ونتيجة لهذه الطمأنينة، بات من المألوف جداً وضع الهواتف الذكية على طاولات المفاوضات المغلقة أثناء صفقات الاندماج والاستحواذ المليارية والمشاورات الجيوسياسية الشديدة الحساسية.
لكن التحليل المعماري الدقيق لثغرة الخاصية 2009 هدم هذه الفرضية بالكامل. ففي أسواق السلاح السيبراني المظلمة، تُصنف الثغرات القادرة على تنفيذ التنصت الصامت دون الحاجة لتفاعل الضحية (Zero-Click Audio Interception) كأثمن أصول التجسس الاستراتيجي على الإطلاق. وتتنافس منصات ووسطاء الاستغلال السيبراني المعروفة دولياً مثل Zerodium وCrowdfense وOperation Zero في تقديم مكافآت فلكية تتراوح بين ثمانية إلى اثني عشر مليون دولار مقابل ثغرة واحدة قابلة للاستغلال المباشر في الميكروفون أو الكاميرا. وتكرس شركات تطوير برمجيات التجسس التجارية المأجورة وعلى رأسها مجموعة NSO الإسرائيلية (مطورة برنامج بيغاسوس الشهير)، وشركات Candiru وCytrox (مطورة برمجية بريداتور) فرق هندسة عكسية كاملة لاكتشاف مثل هذه الفجوات المنطقية داخل خدمات الوسائط في أنظمة التشغيل.
وتتجلى الخطورة الاستثنائية لهذه الثغرة في اقتصاديتها التشغيلية وسهولة توظيفها؛ ففي الهجمات الإلكترونية المعقدة المعتادة، يحتاج المهاجم إلى سلسلة اختراق طويلة ومكلفة: تبدأ باستهداف محرك المتصفح WebKit لتنفيذ تعليمات برمجية أولية، ثم الهروب من بيئة العزل عبر استغلال خلل في بروتوكول IPC، وصولاً إلى كسر حماية النواة لتعطيل آليات حماية الذاكرة. أما في حالة ثغرة Property 2009، فإن المهاجم كان قادراً على تحقيق الغاية الاستخباراتية النهائية وهي التنصت الحي الصامت بجودة فائقة على محيط الهاتف مباشرة من داخل تطبيق عادي يعمل في مساحة المستخدم المعزولة، دون الحاجة إلى كسر حماية الجهاز (Jailbreak)، ودون التورط في أخطاء إفساد الذاكرة التي قد ترصدها أنظمة الرصد الحديثة، ودون أن تتوهج النقطة البرتقالية على الشاشة.
تفرض هذه الحقائق على مدراء أمن المعلومات (CISOs) وفرق مراكز العمليات الأمنية (SOC) إعادة صياغة جذرية وشاملة لبروتوكولات الدفاع السيبراني المحمول. فلم يعد مقبولاً التعامل مع الهواتف الذكية الحديثة كأجهزة محصنة بذاتها تعفي المؤسسة من إجراءات التحقق الصارمة. ويتعين على الشركات العاملة في قطاعات الطاقة، والخدمات المصرفية، والصناديق الاستثمارية السيادية، والقطاعات الدفاعية فرض سياسات صارمة عبر أنظمة إدارة الأجهزة المحمولة (MDM) تلزم كافة الموظفين بتثبيت التحديثات الأمنية فور صدورها خلال مدة زمنية لا تتجاوز 24 ساعة، إلى جانب تفعيل أنظمة المراقبة اللحظية للشبكات اللاسلكية لرصد أي تدفقات مشبوهة لحزم البيانات المشفرة الخارجة في أوقات غير معتادة.
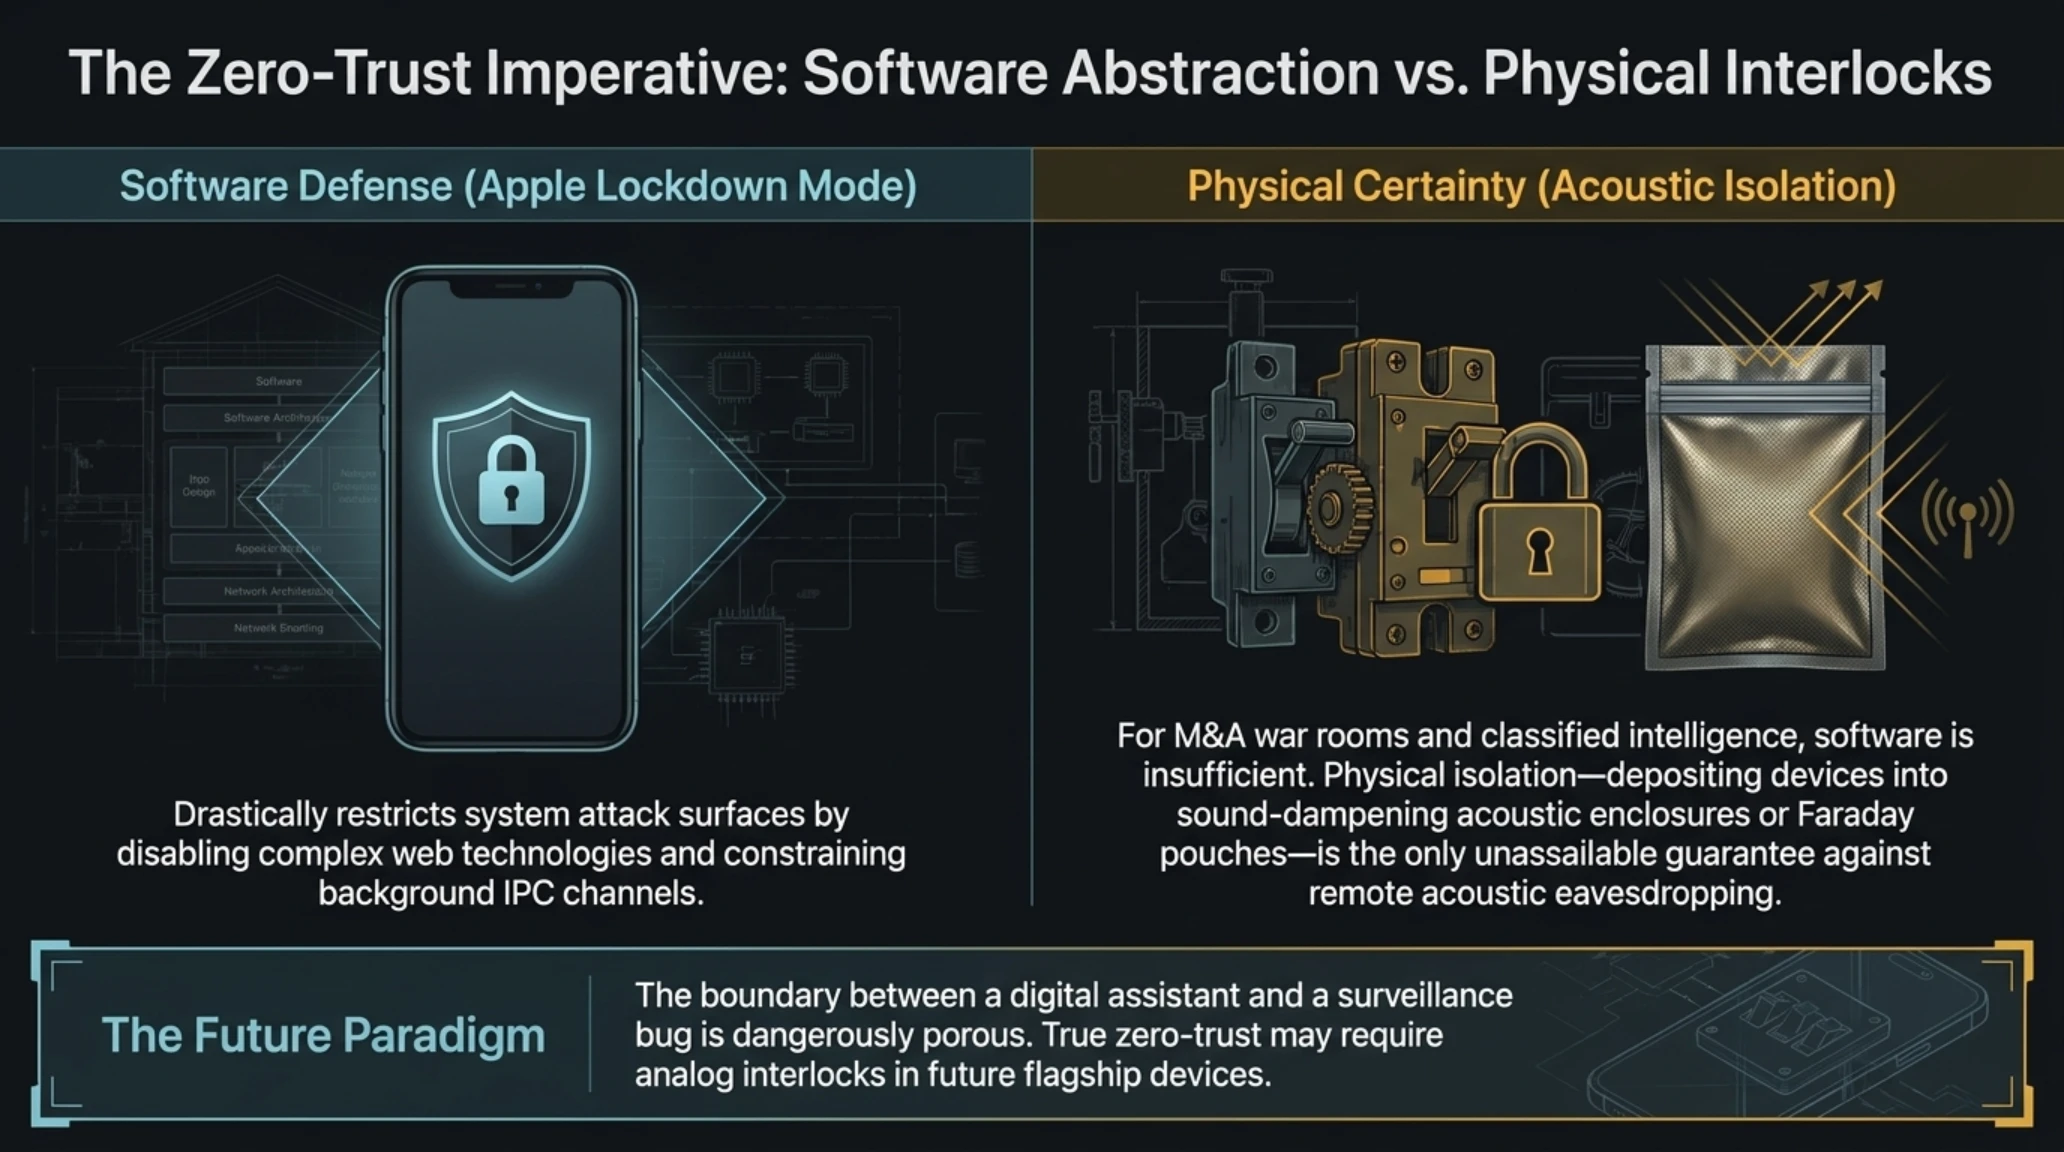
وبالنسبة للشخصيات المعرضة لمخاطر التهديد المرتفع مثل كبار المفاوضين الدبلوماسيين، والمحققين الصحفيين، والمدراء التنفيذيين لشركات الذكاء الاصطناعي الناشئة فإن خيارات الحماية البرمجية وحدها لم تعد كافية لتوفير الأمان التام. ويوصي خبراء الأمن السيبراني المتقدم بتفعيل نمط الحماية القصوى (Lockdown Mode) المدمج في نظام iOS، والذي يعطل معالجة الروابط المعقدة ويفرض قيوداً مشددة على اتصالات الخلفية بين العمليات. ومع ذلك، تبقى القاعدة الذهبية في الاجتماعات المغلقة المخصصة لمناقشة الأسرار التجارية أو القرارات السيادية هي الاعتماد على العزل الفيزيائي المطلق؛ وذلك بإيداع كافة الهواتف والساعات الذكية داخل حقائب عازلة للموجات والصوت (Faraday Audio Pouches) خارج قاعات المؤتمرات.
وعلى المستوى البنيوي لصناعة التقنية، تضع هذه الواقعة صانعي الأجهزة الإلكترونية أمام منعطف تاريخي يمس جوهر الثقة في الأجهزة المحمولة. فعلى مدار السنوات الماضية، فضلت الشركات التقنية الكبرى حصر آليات الأمان في الطبقات البرمجية المرنة للحفاظ على تصاميم الهواتف النحيفة والأنيقة وتخفيض تكاليف التصنيع. ولكن مع تفاقم تعقيد أنظمة التشغيل وتحولها إلى برمجيات عملاقة تضم مئات الملايين من أسطر الكود البرمجي وعشرات الخدمات غير المتجانسة، ثبت أن الاعتماد الحصري على البرمجيات لحماية الحساسات المادية ينطوي على مخاطرة جسيمة لا يمكن تداركها دائماً.
يتزامن ذلك مع الانفجار الراهن في تقنيات الذكاء الاصطناعي المدمج في الأجهزة (On-Device AI)؛ حيث باتت المعالجات العصبية في الهواتف الرائدة تستمع بشكل شبه متواصل للبيئة المحيطة لرصد كلمات التنشيط، وتلخيص الاجتماعات لحظياً، وتحليل السياق الحيوي للمستخدم. وفي ظل هذه الكثافة العالية لتدفقات البيانات الصوتية، يتحول أي خطأ برمجي صغير في خوادم الصوت إلى باب مفتوح للتنصت الشامل، مما يطمس تماماً الحدود الفاصلة بين المساعد الذكي المفيد وبين أداة التجسس الشاملة الموضوعة في الجيب. ولهذا، يتصاعد المطلب الهندسي بضرورة العودة إلى الضمانات المادية الصرفة، عبر تزويد الأجهزة بمفاتيح قطع فيزيائية (Hardware Kill-Switches) أو فيوزات إلكترونية تفصل التغذية الكهربائية عن حساس الميكروفون تماماً عند عدم وجود إذن مستخدم سارٍ.
في الختام، يؤكد هذا التفكيك المعماري لثغرة ميكروفون آيفون حقيقة أزلية في الفكر السيبراني: لا وجود لقلعة رقمية محصنة بصورة مطلقة، ولا يمكن للشعارات التسويقية الرنانة أن تشكل بديلاً عن التدقيق الهندسي الصارم والمتواصل. إن الشجاعة التقنية التي أظهرها مهندسو فريق ميتا الأحمر في اكتشاف الخلل والتعاون الشفاف لإصلاحه، إلى جانب سرعة استجابة آبل في جراحة النواة وإعادة كتابة خدمة audiomxd، تمثل النموذج الأمثل للمسؤولية المشتركة في حماية الفضاء الرقمي العالمي. ويبقى الدرس المستفاد لكل من يدير بياناته وقراراته عبر هذه الأجهزة هو أن الوعي المستمر، والشك المنهجي البناء، والتحديث الفوري للأنظمة هي خطوط الدفاع الحقيقية الوحيدة التي تصمد في مواجهة تقلبات العصر الرقمي.
- اكتشاف احترافي ومسؤول من فريق ميتا الأحمر أجهض استغلال الثغرة من قِبل شبكات التجسس التجاري المأجورة.
- معالجة حاسمة واستئصال شجاع من مهندسي آبل للخاصية 2009 وإلزام التحقق المباشر عبر نواة Mach.
- تعزيز معايير الاتصال بين العمليات IPC في منظومة CoreAudio وربط تدفقات الصوت بصلاحيات النواة السيادية.
- رفع الوعي المؤسسي العالمي بحقيقة أن نوافذ الإذن ومؤشرات الشاشة ليست كافية لضمان الخصوصية المطلقة.
- قدرة البرمجيات الخبيثة في الإصدارات السابقة على تسجيل الصوت المحيطي رغم رفض المستخدم الصريح.
- انطفاء النقطة البرتقالية التحذيرية بالكامل في الجزيرة التفاعلية نتيجة عطب منطقي في محرك إسناد العمليات.
- بقاء مئات الملايين من الأجهزة القديمة غير القابلة للترقية مكشوفة أمام مخاطر التنصت عبر هذا المسار.
الخلاصة الاستراتيجية وقائمة المصادر الرسمية
- ذا هاكر نيوز (The Hacker News): تقرير استقصائي حول تفاصيل ثغرة ميكروفون آيفون وتجاوز صلاحيات TCC
- فريق ميتا الأحمر (Meta Red Team X): وثائق الهندسة العكسية لخدمة audiomxd وتحليل ثغرة الخاصية 2009
- بوابة التنبيهات الأمنية لشركة آبل (Apple Security): الإشعار الأمني الرسمي لترقيعات نواة النظام في تحديث iOS 26.6.1
- أخبار الأمن السيبراني (Cybersecurity News): دراسة معمارية متقدمة لانتحال رموز مَك Mach في مكتبات CoreAudio
- جي بي هاكرز للتحقيقات الأمنية (GBHackers): تحليل التداعيات التقنية للتسجيل الصوتي الخفي وانطفاء مؤشرات الشاشة
دليل الأسئلة الأكثر تداولاً حول ثغرة ميكروفون آيفون وأمن أنظمة iOS
سؤال 1: هل كانت هذه الثغرة تتيح بالفعل تسجيل الصوت حتى بعد ضغط المستخدم على خيار عدم السماح؟
نعم، هذا هو الجانب الأكثر خطورة في الحادثة؛ حيث سمح الخلل في خدمة audiomxd للتطبيق الخبيث بتمرير رمز تدقيق مصطنع عبر الخاصية 2009 ينتحل هوية خدمة نظام موثوقة، مما جعل قاعدة بيانات TCC توافق آلياً على تشغيل الميكروفون وبدء التسجيل رغم تسجيل رفض المستخدم في الواجهة.
سؤال 2: لماذا لم تتوهج النقطة البرتقالية التحذيرية في الجزيرة التفاعلية أو شريط الحالة؟
لأن إضاءة المؤشر البصري تعتمد على محرك الإسناد في SpringBoard الذي يستند إلى هوية العملية المبلغة من خدمة الصوت. وبما أن الرمز المزور كان يمثل عملية نظامية خفية موضوعة في القوائم البيضاء لتفادي إزعاج المستخدم أثناء تشغيل مؤثرات النظام، فقد عجزت الواجهة عن ربط التسجيل بالتطبيق المهاجم فظلت النقطة مطفأة.
سؤال 3: هل تم رصد أي استغلال نشط للثغرة في هجمات سيبرانية أو برمجيات تجسس قبل سدها؟
وفقاً للبيانات الرسمية من شركة آبل وفريق الباحثين في ميتا، تم اكتشاف الثغرة بصورة مسؤولة وتسليمها مباشرة لمطوري آبل، ولا توجد أي دلائل مادية تفيد بوقوع استغلال تجاري أو هجمات فعلية في الميدان قبل طرح التحديثات الأمنية الأولى.
سؤال 4: ما هي الأجهزة والإصدارات التي تأثرت بهذه الفجوة الأمنية وما هو الإجراء المطلوب؟
تأثرت كافة هواتف آيفون وأجهزة آيباد العاملة بإصدارات تسبق iOS 26.6.1. ويتعين على كافة المستخدمين والمؤسسات التحقق فوراً من إعدادات النظام وتثبيت أحدث ترقية أمنية متوفرة لسد منفذ الاستغلال بشكل نهائي.
سؤال 5: كيف قامت شركة آبل بمعالجة هذا الخلل البنيوي في النواة؟
قامت آبل بإلغاء الخاصية 2009 تماماً من واجهات CoreAudio، وأعادت بناء خدمة audiomxd لتعتمد حصرياً على استخراج رموز التدقيق الموثقة من ترويسة رسائل النواة عبر دالة xpc_connection_get_audit_token، مع استحداث صلاحية سيادية مشفرة تحظر على أي تطبيق غير مصرح به التلاعب بقنوات الصوت.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تفكيك معماري: ثغرة ميكروفون آيفون الخفية وتجاوز جدار TCC (audiomxd)