ملف تكين الخاص: العد التنازلي لساعة الصفر الكوانتية لشبكات بيتكوين وإيثريوم
تحقيق معماري شامل في التحذير المشترك للهيئات الرقابية الأوروبية بشأن تهديد الحواسيب الكوانتية لكسر تشفير البلوك تشين.
- 🎮جرس الإنذار الأوروبي- بيان مشترك يحذر من انهيار منظومات التشفير غير المتناظر.
- 🎧تقلص عتبة الكيوبتات- أبحاث جوجل تثبت إمكانية تشغيل خوارزمية شور بكيوبتات أقل.
- 🚀خطر 1.1 مليون بيتكوين لساتوشي- انكشاف عناوين P2PK التاريخية لخطر الاستخراج الكوانتي.
- 🗡️الهجوم الاستباقي في Mempool- خطر فك المفاتيح خلال ثوانٍ قبل تأكيد الكتل.
- 📰خارطة إنقاذ إيثريوم 2029- مهلة فيتاليك بوتيرين للانتقال الشامل لتشفير ما بعد الكوانتم.
- ⚔️مقترح جيميسون لوپ- تجميد العناوين القديمة لحماية الشبكة من الانهيار.
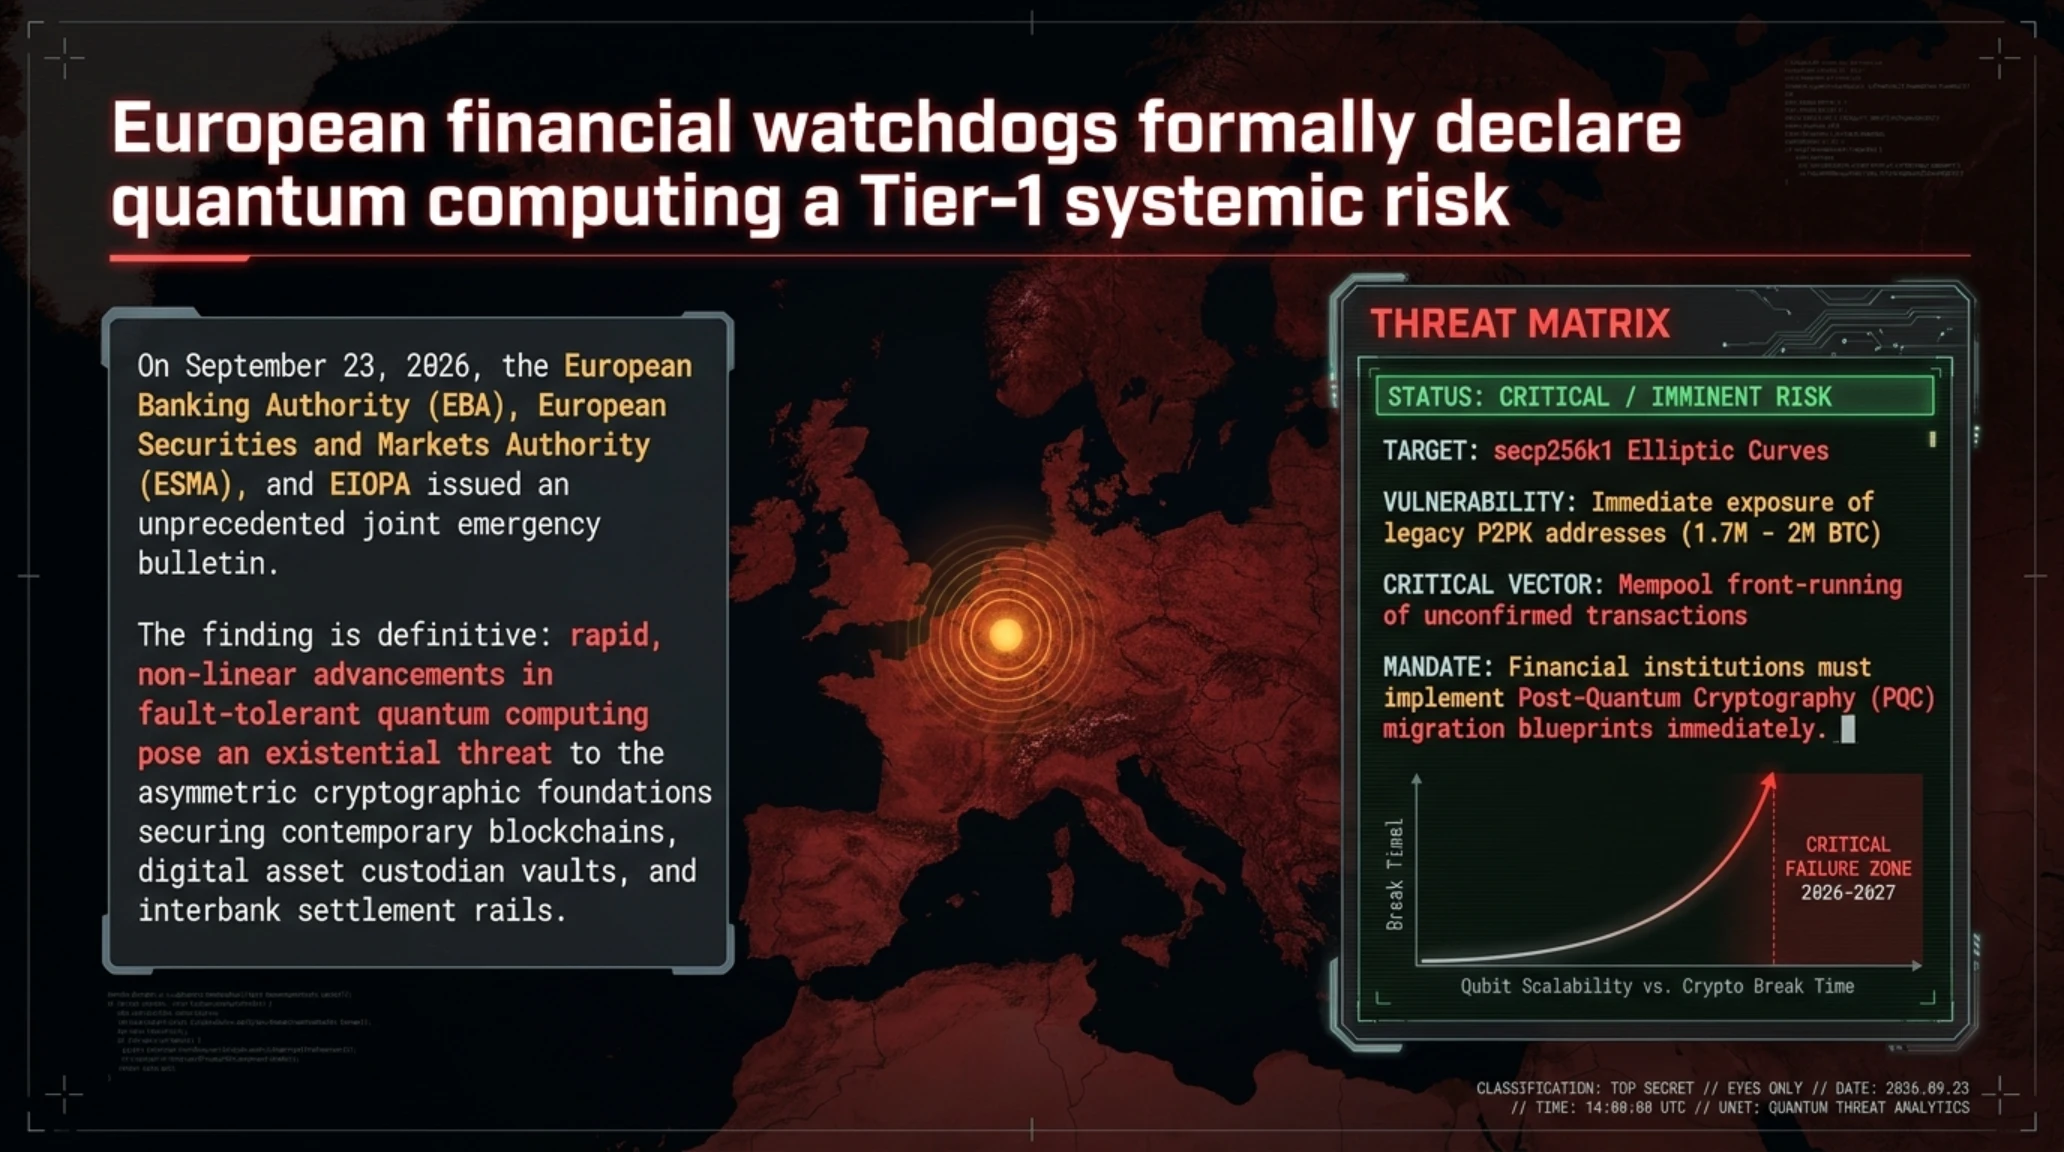
في 23 سبتمبر 2026، أصدرت كبرى الهيئات الرقابية المالية في الاتحاد الأوروبي تقريراً تحذيرياً مشتركاً أحدث صدمة واسعة في الأوساط المصرفية ومنظومات الأصول الرقمية العالمية. فقد أعلنت الهيئة المصرفية الأوروبية (EBA)، وهيئة الأسواق والأوراق المالية الأوروبية (ESMA)، والهيئة الأوروبية للتأمين والمعاشات المهنية (EIOPA) رسمياً أن التسارع غير الخطي في تطوير الحواسيب الكوانتية القادرة على تصحيح الأخطاء بات يشكل تهديداً وجودياً ومباشراً للأسس التشفيرية التي تؤمّن شبكات البلوك تشين، والمعاملات بين البنوك، وحسابات الخزينة الرقمية المؤسسية.
لم يكن هذا التحذير مجرد استشراف نظري بعيد المدى، بل جاء استناداً إلى نتائج تجريبية حديثة خرجت من كبرى مختبرات الفيزياء الكوانتية العالمية، وفي مقدمتها دفق البيانات الصادر عن أبحاث جوجل كوانتم (Google Quantum AI). فقد أثبتت الدراسات أن عدد الكيوبتات الفيزيائية اللازمة لبناء كيوبت منطقي مستقر قادر على تشغيل خوارزمية شور (Shor's Algorithm) لكسر تشفير المنحنيات الإهليلجية قد تقلص بمعدلات غير مسبوقة. وقد أدى هذا التقدم الهندسي إلى تقريب الجدول الزمني المتوقع لظهور حواسيب قادرة على فك التشفير الحقيقي ليصبح خطراً داهماً يلوح في أفق السنوات الخمس إلى السبع المقبلة.
بالنسبة لشبكتي بيتكوين وإيثريوم، اللتين تؤمنان مجتمعتين ما يزيد عن تريليوني دولار من السيولة النقدية والمؤسسية عبر خوارزميات التشفير التقليدية (ECDSA secp256k1)، فإن هذا التطور يمثل بداية العد التنازلي الحقيقي لما يُعرف في الأوساط الأكاديمية بـ "ساعة الصفر التشفيرية". وإذا عجزت مجتمعات هذه الشبكات عن تحديث بروتوكولاتها قبل اكتمال أول حاسوب كوانتي مستقر، فإن النتيجة الحتمية ستكون انهيار الثقة في دفاتر الحسابات الموزعة وتعرض مئات المليارات من الدولارات للنهب الفوري، وفي مقدمتها مدخرات ساتوشي ناكاموتو التاريخية.
أهم وقائع الأزمة الكوانتية في إيجاز تنفيذي
- تحذير رقابي أوروبي رسمي يدرج الحوسبة الكوانتية كخطر هيكلي مباشر على استقرار أسواق العملات المشفرة
- انخفاض هائل في تقديرات الكيوبتات المطلوبة لكسر تشفير secp256k1 بفضل قفزات تصحيح الأخطاء الكوانتية (QEC)
- انكشاف فوري لما يقارب مليوني بيتكوين في عناوين P2PK التاريخية التي تتضمن مفاتيح عامة منشورة على السلسلة
- خطر الهجوم الاستباقي (Front-running) في مجمعات Mempool عبر فك المفاتيح خلال ثوانٍ قبل تأكيد الكتل
- تحديد ديسمبر 2029 كحد زمني فاصل لإكمال هاردفورك إيثريوم الشامل نحو تشفير ما بعد الكوانتم
لفهم الأساس الرياضي لهذا التهديد الصادم، يجب الرجوع إلى البنية الهندسية التي بُني عليها التشفير غير المتناظر في بيتكوين وإيثريوم. يعتمد أمان هذه الشبكات على معضلة رياضية بالغة التعقيد تُعرف بـ "مسألة اللوغاريتم المتقطع على المنحنيات الإهليلجية" (ECDLP). ففي بيئة الحواسيب الكلاسيكية، يسهل توليد المفتاح العام انطلاقاً من المفتاح الخاص عبر الضرب النقطي في زمن لا يتعدى أجزاء من الألف من الثانية، بينما يتطلب عكس هذه العملية أي استخراج المفتاح الخاص السري من المفتاح العام مليارات السنين من العمليات الحسابية المتواصلة لأقوى الحواسيب الخارقة في العالم.
إلا أن قوانين ميكانيكا الكم تنسف هذا الافتراض الكلاسيكي من أساسه. ففي عام 1994، قدم عالم الرياضيات بيتر شور خوارزميته الشهيرة التي أثبتت أن أي حاسوب كوانتي يعتمد على مبادئ التراكب الكوانتي والتشابك يمكنه حل مسألة اللوغاريتم المتقطع وتحليل الأعداد الأولية في زمن خطي متعدد الحدود ($\mathcal{O}(n^3)$). وبذلك، فإن المهمة الحسابية التي تتطلب أعماراً فلكية على الحواسيب التقليدية، تنهار أمام المعالج الكوانتي لتستغرق بضع ساعات أو ربما دقائق معدودة.

ملف تقييم المخاطر: البيان المشترك للهيئات المالية الأوروبية
تاريخ صدور التقرير: 23 سبتمبر 2026
الخطر المحوري: هشاشة أنظمة التوثيق غير المتناظر وبنى الدفاتر الموزعة (DLT) أمام خوارزميات الكم.
التوجيه الرقابي: البدء الفوري لخطط الترحيل المؤسسي نحو معايير تشفير ما بعد الكوانتم (PQC).
تشريح الصدام المعماري: خوارزمية شور في مواجهة المنحنيات الإهليلجية
يتمثل الفارق الجذري بين الحوسبة التقليدية والأنظمة الكوانتية في الوحدة الأساسية للبيانات؛ فبينما يقتصر البت الكلاسيكي على حمل القيمة صفر أو واحد، يتمتع "الكيوبت" الكوانتي بقدرة مذهلة على تمثيل احتمالات متزامنة للحالتين معاً بفضل خاصية التراكب (Superposition). وتستغل خوارزمية شور هذه الطبيعة عبر تحويل فورييه الكوانتي (QFT) لتحديد دورة الدوال الرياضية الدورية المرتبطة بالمنحنيات الإهليلجية بسرعات هائلة تفوق الخيال البشري.
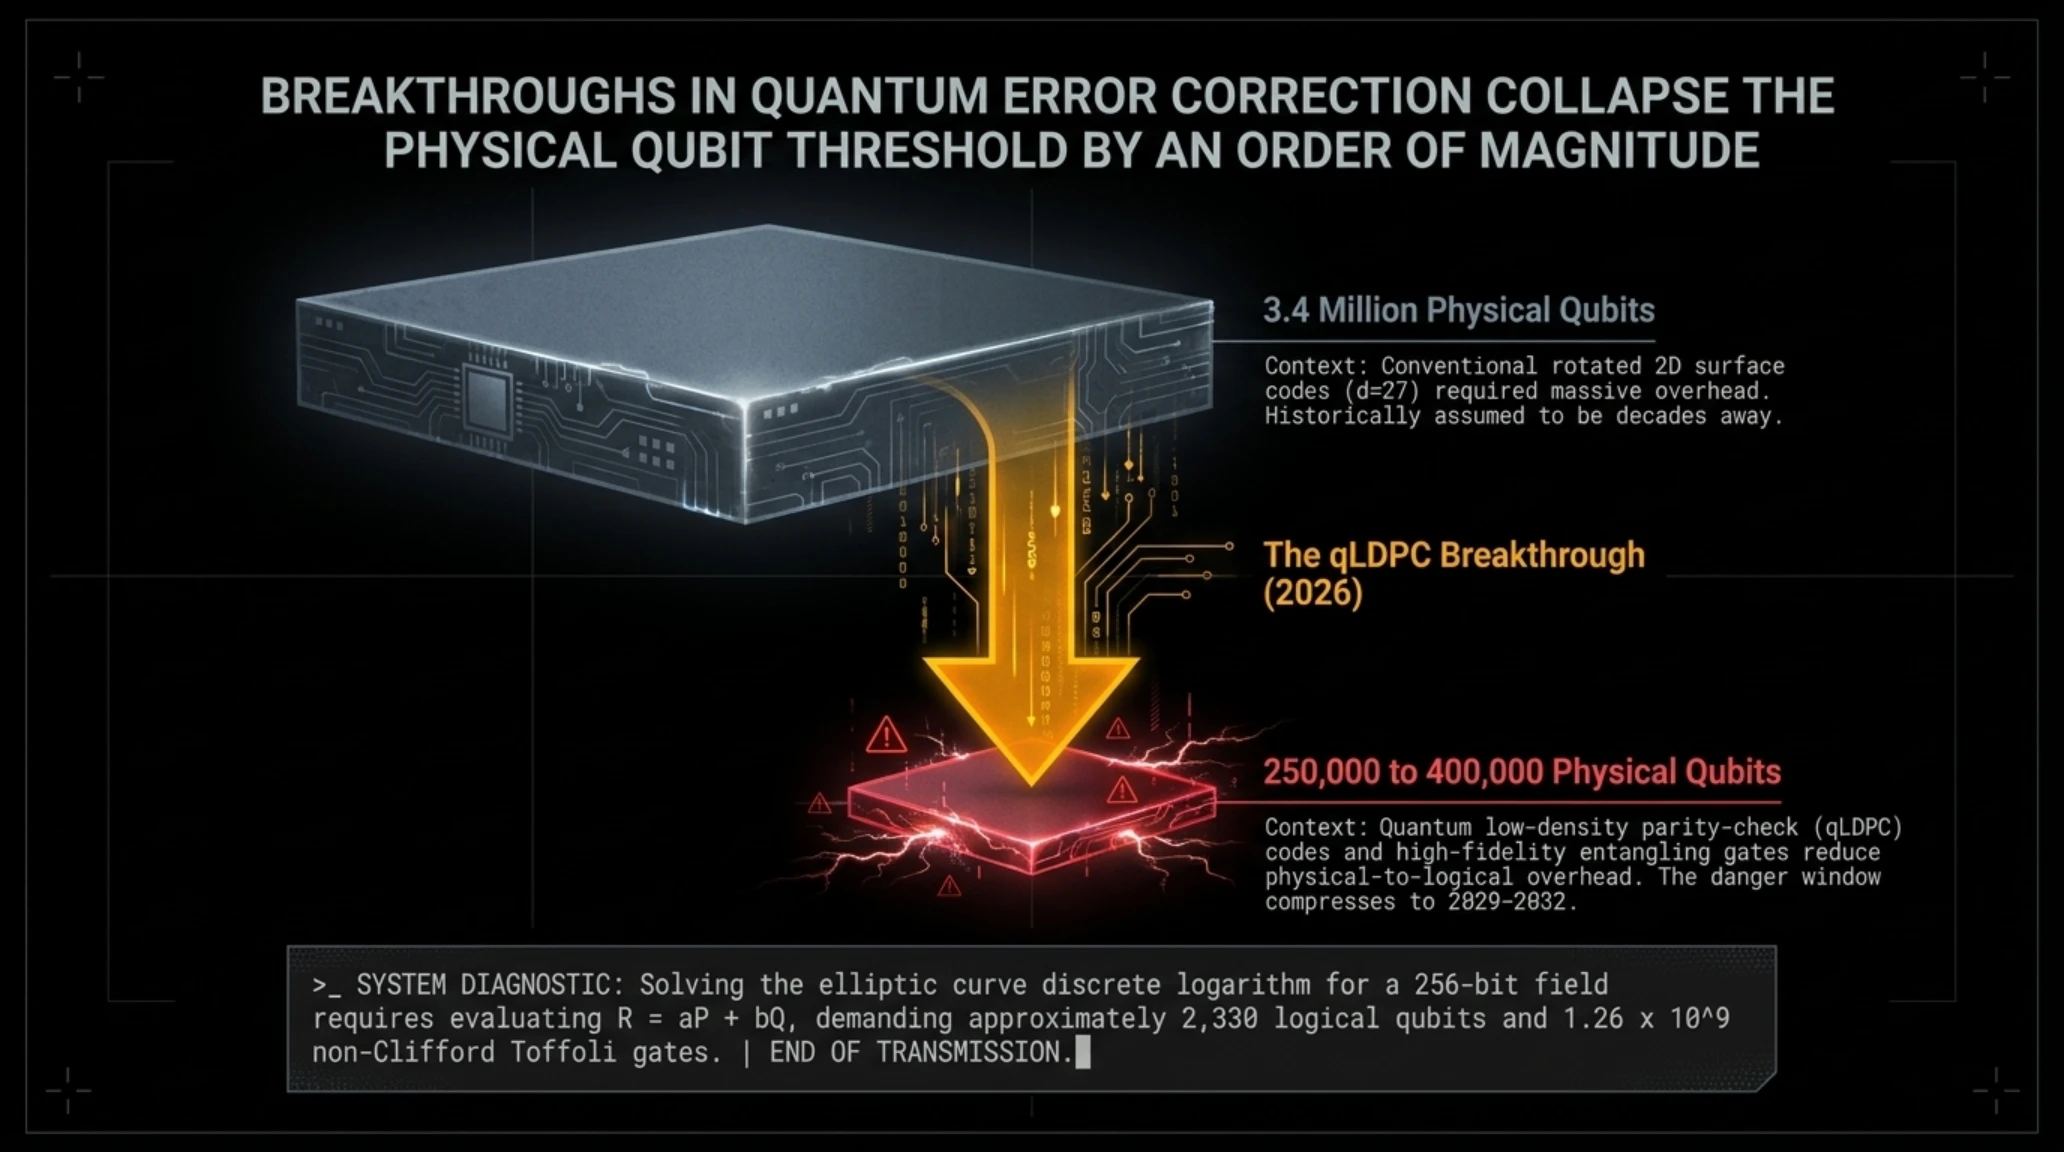
حتى مطلع العقد الحالي، كان الإجماع الأكاديمي يرى أن كسر مفتاح تشفيري بطول 256 بت (مثل secp256k1) يستلزم بناء حاسوب كوانتي يضم ملايين الكيوبتات الفيزيائية المزعجة لعزل الضوضاء وإنتاج بضعة آلاف من الكيوبتات المنطقية النقية. بيد أن الابتكارات المتلاحقة في رموز تصحيح الأخطاء السطحية وأكواد (qLDPC) غير المتمركزة قد خفضت هذا العبء الهندسي بنسبة قاربت ثمانين بالمئة، مما جعل إمكانية الوصول إلى حاسوب كوانتي لكسر التشفير مسألة وقت أقرب بكثير مما كان يُعتقد.
من الناحية الرياضية المجردة، يتطلب حل مسألة اللوغاريتم المتقطع لمنحنى بطول 256 بت تشغيل دائرة كوانتية متخصصة تحتاج إلى ما يقارب 2330 كيوبتاً منطقياً نقياً لإدارة سجلات التخزين والعمليات الحسابية المتزامنة، مع عمق دائرة يتجاوز مليار بوابة ترافولي (Toffoli Gates). وفي ظل أكواد تصحيح الأخطاء التقليدية، كان كل كيوبت منطقي يتطلب اقتران نحو 1450 كيوبتاً فيزيائياً لعزل التشويش الحراري، مما رفع التقديرات القديمة إلى أكثر من ثلاثة ملايين كيوبت فيزيائي. إلا أن المعماريات الكوانتية الحديثة المدعومة بروابط غير موضعية أثبتت إمكانية تحقيق نفس النتيجة باستخدام 300 ألف إلى 400 ألف كيوبت فيزيائي فقط، وهو ما يقلص الفجوة الهندسية بعقد كامل من الزمن.
دليل المصطلحات التقنية: ركائز الصراع الكوانتي في البلوك تشين
الكيوبت المنطقي: وحدة بيانات كوانتية مستقرة وخالية من الأخطاء يتم توليدها عبر ربط مئات أو آلاف الكيوبتات الفيزيائية لتصحيح الانحرافات.
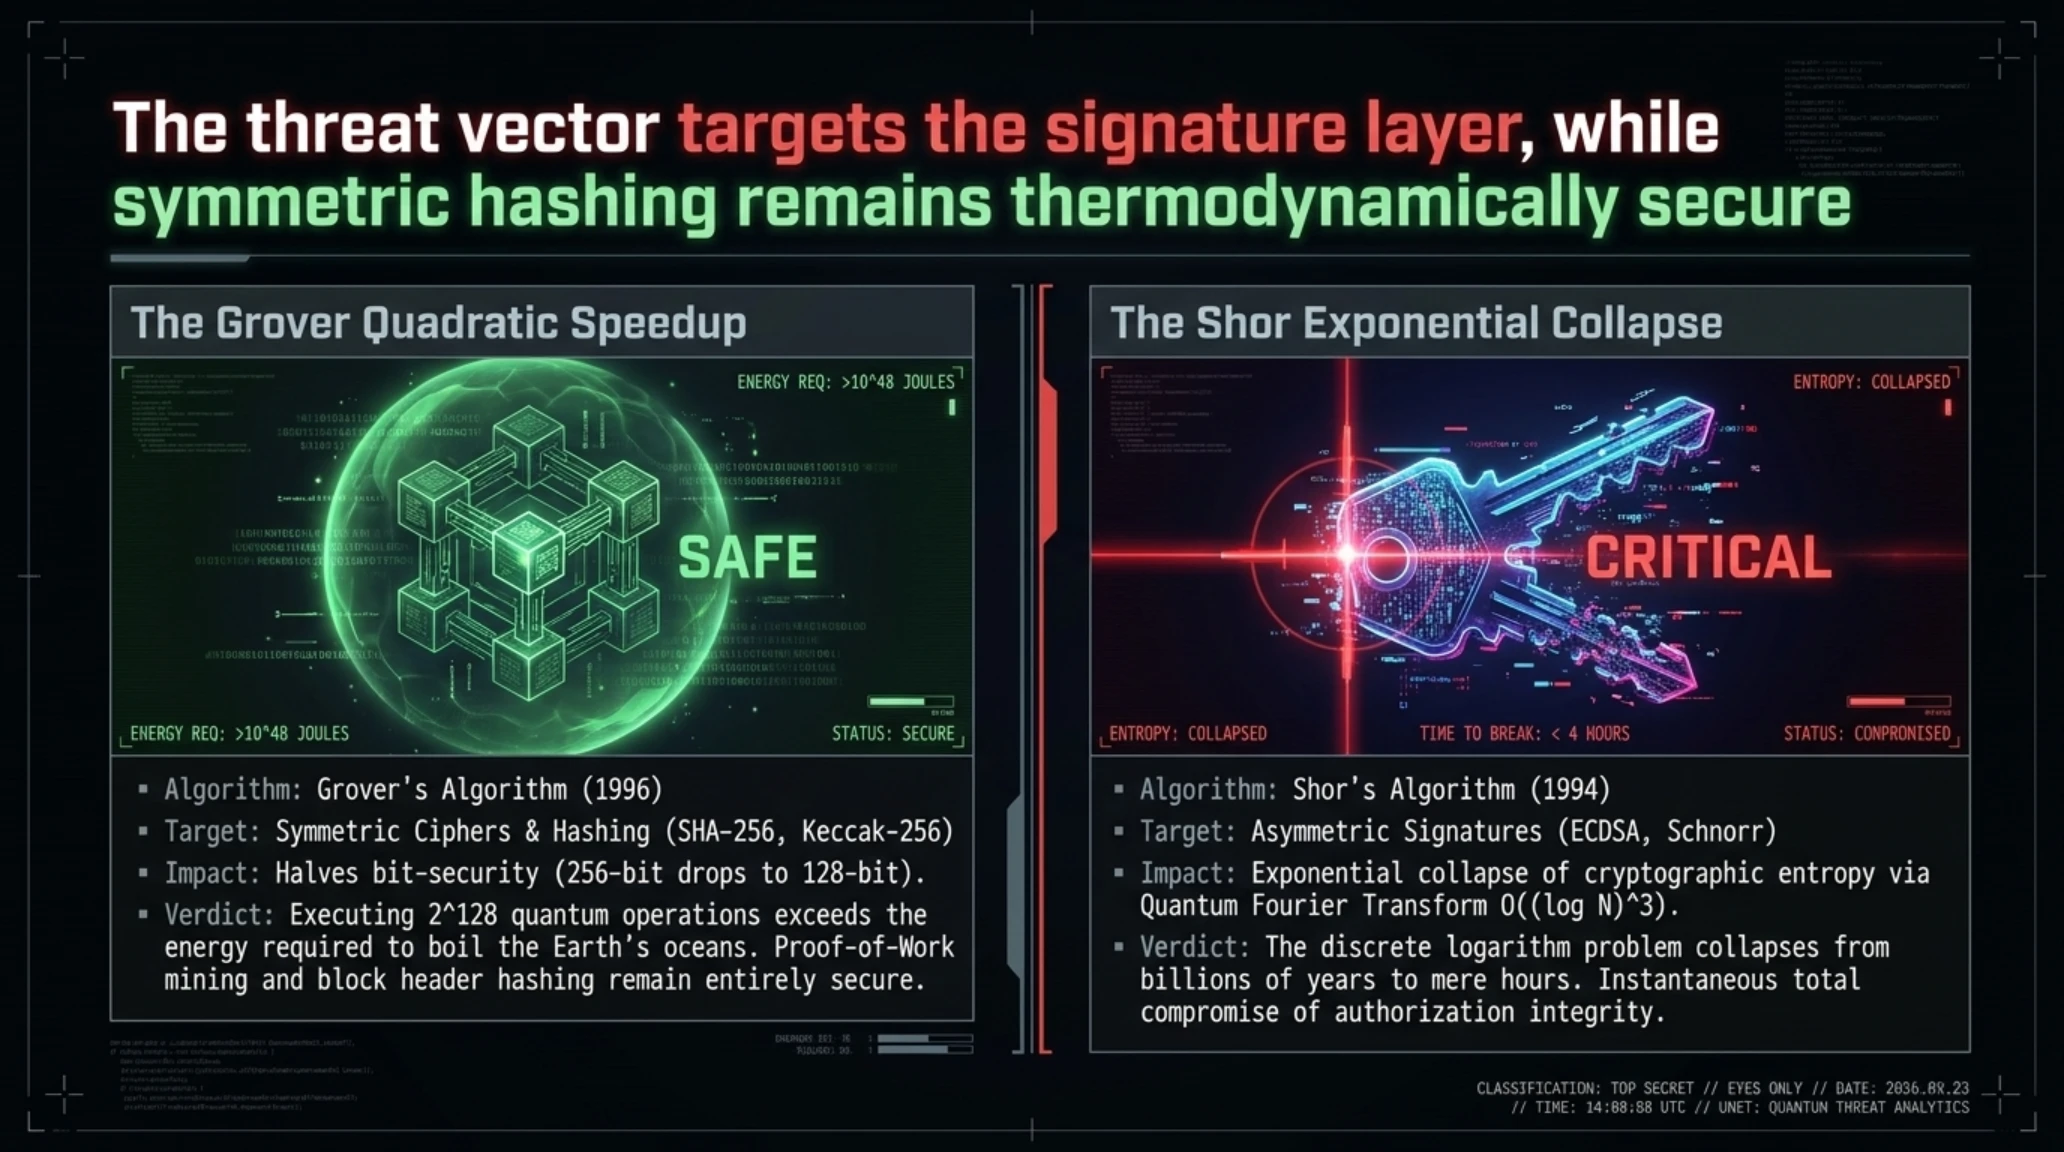
خوارزمية غروفر (Grover): خوارزمية كوانتية للبحث في البيانات غير المنظمة، تخفض قوة التشفير المتناظر والدوال الرياضية إلى النصف تقريباً دون كسرها كلياً.
دليل المصطلحات التقنية: ركائز الصراع الكوانتي في البلوك تشين
الكيوبت المنطقي: وحدة بيانات كوانتية مستقرة وخالية من الأخطاء يتم توليدها عبر ربط مئات أو آلاف الكيوبتات الفيزيائية لتصحيح الانحرافات.
خوارزمية غروفر (Grover): خوارزمية كوانتية للبحث في البيانات غير المنظمة، تخفض قوة التشفير المتناظر والدوال الرياضية إلى النصف تقريباً دون كسرها كلياً.
من الأهمية بمكان توضيح الفارق بين تأثير خوارزمية شور على التواقيع وتأثير خوارزمية غروفر على دوال التجزئة (Hash Functions). فخوارزمية غروفر لا تقدم انهياراً أسياً، بل تقتصر على تقديم تسريع تربيعي؛ مما يعني أن دالة تجزئة مثل SHA-256 ستوفر ما يعادل 128 بت من الأمان الكوانتي، وهو مستوى لا يزال مستحيلاً عملياً وفيزيائياً على أي جهاز كسر اختراقه. ولذلك، فإن عمليات تعدين بيتكوين وإثبات العمل ليست مهددة بالسقوط، بل تتركز الكارثة الحقيقية بالكامل في طبقة التواقيع الرقمية التي تحمي ملكية الأرصدة.
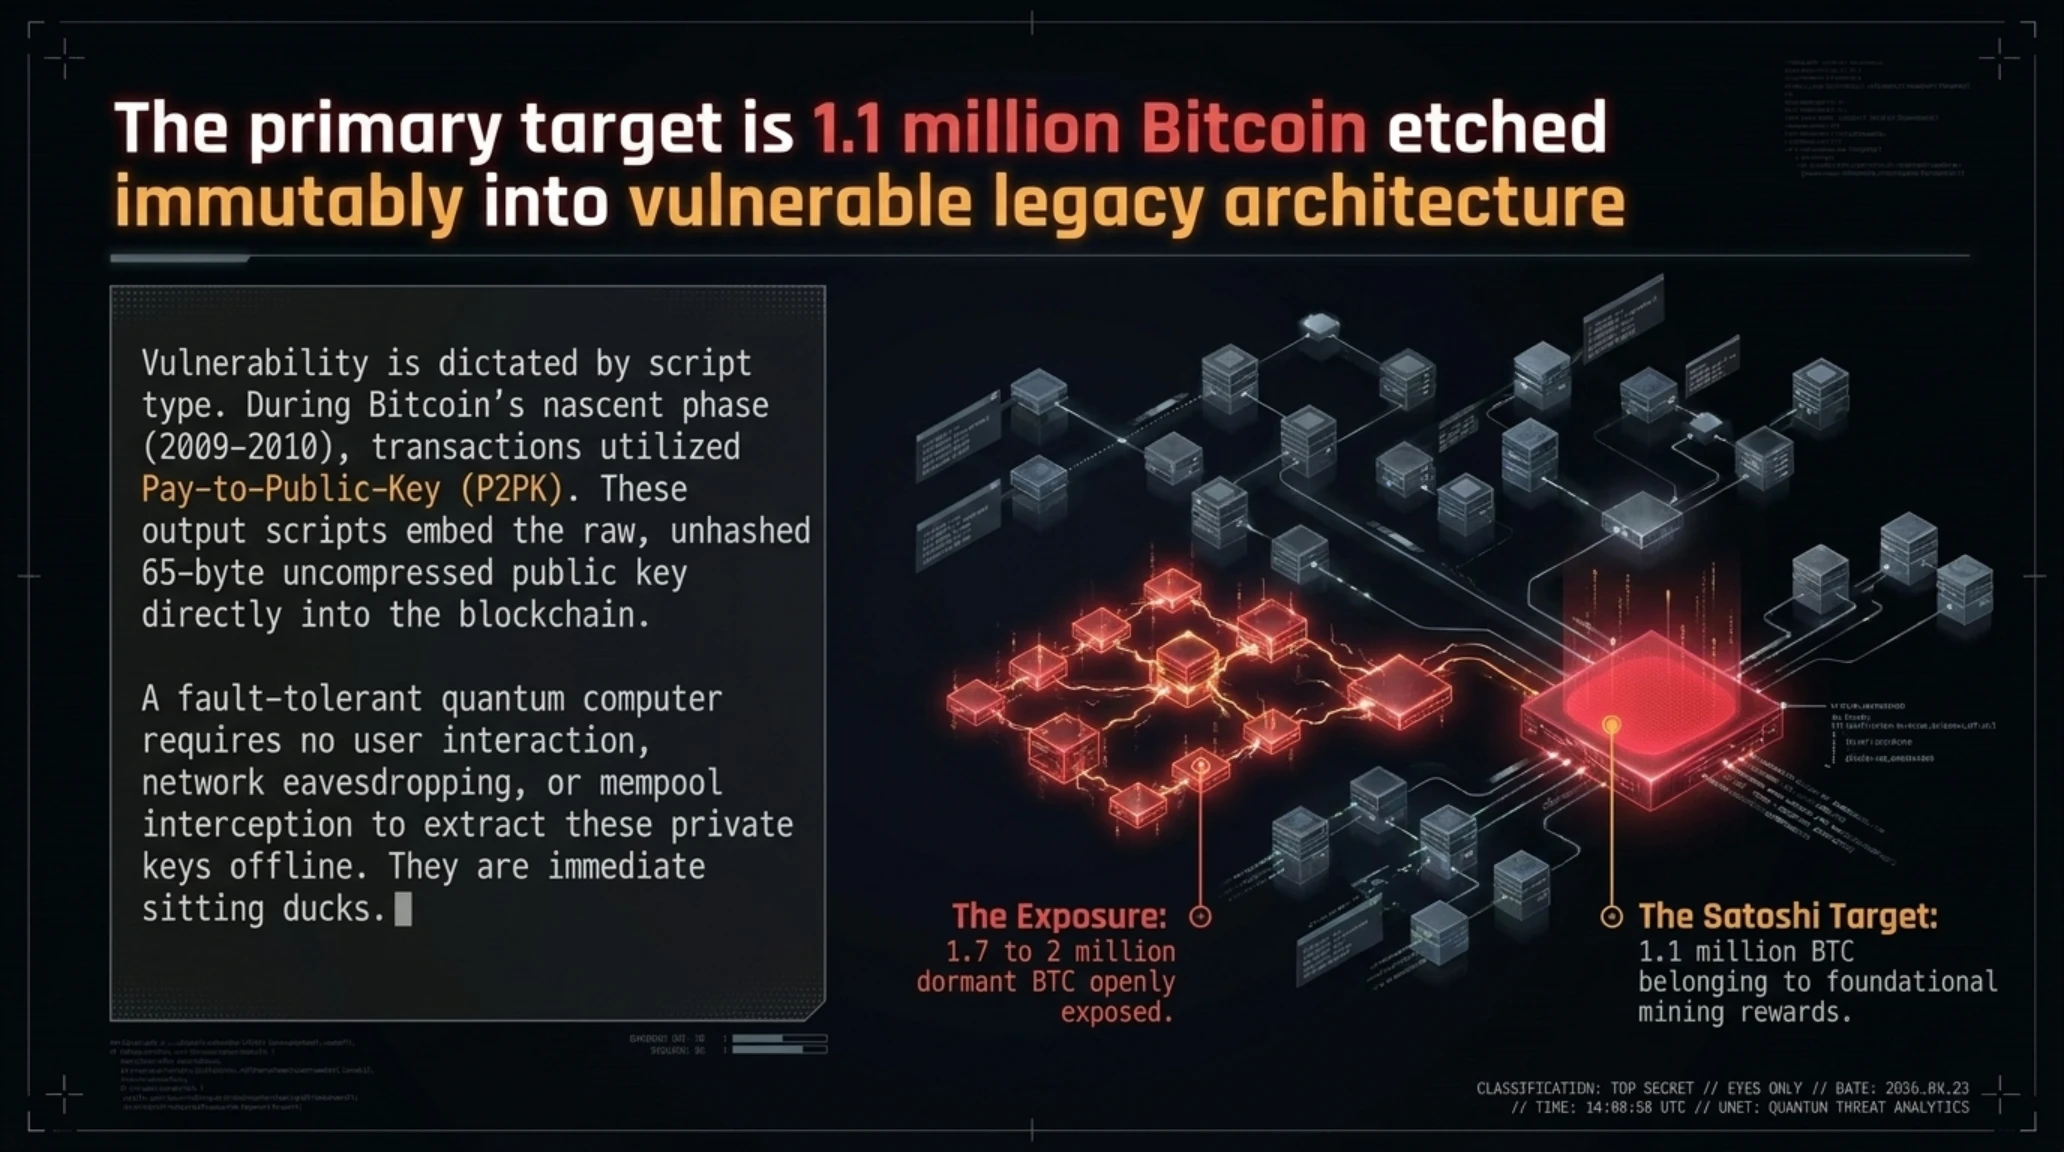
نقطة الضعف القاتلة في بيتكوين: لغز 1.1 مليون عملة مخصصة لساتوشي ناكاموتو
يسود في أوساط المستثمرين والمتداولين اعتقاد خاطئ بأن جميع عملات بيتكوين متساوية في مستوى تعرضها للتهديد الكوانتي. غير أن الحقيقة المعمارية تؤكد أن مستوى الخطر يرتبط ارتباطاً وثيقاً بنوع العنوان المستخدم ومدى انكشاف المفتاح العام الخاص به على السلسلة.
في السنوات الأولى لانطلاق الشبكة (2009 إلى 2010)، كانت المعاملات تُرسل مباشرة إلى المفتاح العام غير المشفر؛ وهو المعيار المعروف برمجياً باسم Pay-to-Public-Key أو P2PK. في هذا النموذج، يُسجل المفتاح العام الخام بالكامل دون أي حماية داخل كتل البلوك تشين التاريخية. وتُشير التقديرات الموثوقة إلى وجود ما بين 1.7 إلى 2 مليون بيتكوين تستقر في هذه العناوين القديمة، وفي طليعتها خزانة ساتوشي ناكاموتو التي تقدر بنحو 1.1 مليون بيتكوين لم تتحرك قط منذ تعدينها.
مقياس الشائعات والحقائق: أفق التهديد الكوانتي الحقيقي
الحقيقة التقنية المؤكدة: لا يوجد حالياً أي حاسوب كوانتي يمتلك الكيوبتات الكافية لكسر تشفير 256 بت؛ لكن وتيرة تطور تصحيح الأخطاء تشير إلى وصول الأجهزة الأولى إلى عتبة الخطر بحلول 2029-2032، مما يستوجب التحديث الفوري.
في حال نجاح أي جهة في تشغيل أول حاسوب كوانتي قادر على تنفيذ خوارزمية شور، فلن يحتاج المهاجم إلى اختراق أجهزة الضحايا أو تخمين كلمات السر؛ بل يكفيه استخراج المفاتيح العامة المسجلة في الكتل الأولى، واستخلاص المفاتيح الخاصة المقابلة لها عبر المعالجة الكوانتية، ثم توقيع معاملات شرعية لسحب تلك الثروات التاريخية بالكامل؛ وهو سيناريو كفيل بهز الاستقرار السعري للأسواق المالية العالمية بشكل مروع.
أزمة مجمع المعاملات Mempool: اصطياد التحويلات في ثوانٍ معدودة
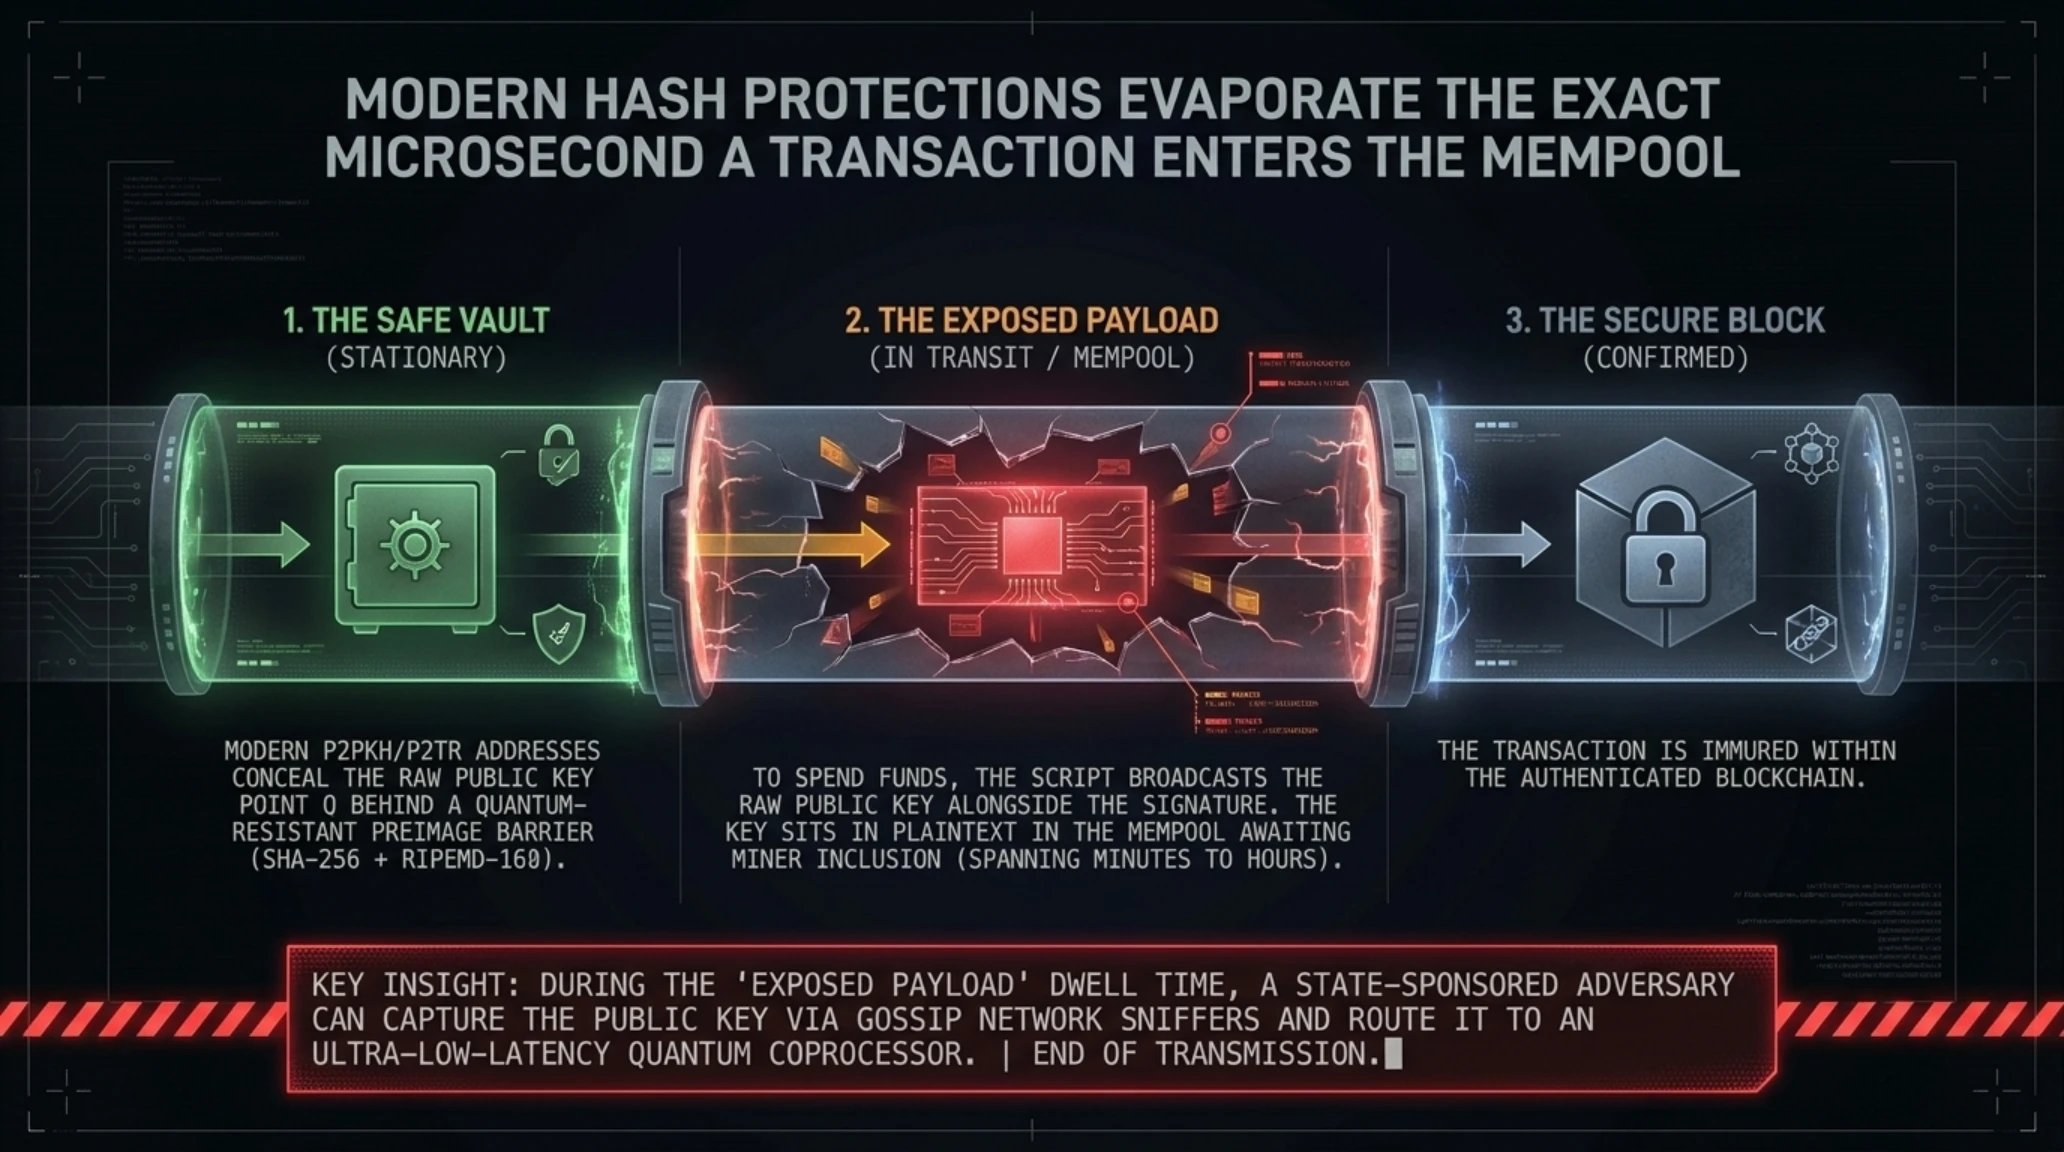
في الأنماط اللاحقة للعناوين مثل P2PKH والعناوين الأصلية Native SegWit ونظام تابروت (Taproot)، وضع مبتكرو بيتكوين درعاً دفاعياً عبقرياً يتمثل في تشفير المفتاح العام مرتين متتاليتين عبر دالتي SHA-256 و RIPEMD-160. وطالما بقيت العملات مخزنة في هذه العناوين دون إجراء أي معاملة إنفاق، يظل المفتاح العام محجوباً تماماً وراء جدار التجزئة المحصن ضد الكوانتم.
ولكن هذا الدرع يسقط تلقائياً في اللحظة التي يقرر فيها المستخدم إنفاق جزء من رصيده؛ إذ تفرض قواعد الشبكة الكشف عن المفتاح العام الخام والتوقيع الرقمي للتحقق من شرعية العملية. وبمجرد بث المعاملة إلى شبكة النظائر، تدخل المعاملة إلى مجمع الانتظار (Mempool) بانتظار تضمينها في الكتلة القادمة بواسطة المعدنين، وهي فترة تمتد عادة من بضع دقائق إلى ساعات حسب ازدحام الشبكة.
التسلسل الزمني لسباق الحوسبة الكوانتية والتشفير (2026 إلى 2035)
| الفترة الزمنية | الحدث في منظومة البلوك تشين | مستوى التهديد |
|---|---|---|
| سبتمبر 2026 | تحذير رقابي أوروبي مشترك (EBA / ESMA) | تخطيط وتنبيه رسمي |
| 2027 - 2028 | اختبار شبكات تجريبية لتشفير ما بعد الكوانتم | متوسط |
| ديسمبر 2029 | موعد إكمال الترحيل الكوانتي لإيثريوم | حرج للمنظومات الثابتة |
| 2031 - 2033 | خطر كسر عناوين P2PK القديمة | شديد الخطورة |
| 2035 | انتهاء عصر خوارزميات التشفير الكلاسيكي | انهيار تام للتشفير |
خلال تلك الدقائق الحرجة، يكون المفتاح العام مكشوفاً تماماً لأي مراقب للشبكة. ويستطيع طرف يمتلك معالجاً كوانتياً فائق السرعة التقاط المفتاح من مجمع Mempool، وحساب المفتاح الخاص خلال ثوانٍ، وبث معاملة بديلة تسرق الرصيد وتمنح المعدنين رسوماً مضاعفة (Replace-by-Fee)، مما يدفع المعدنين لتأكيد المعاملة الخبيثة وإلغاء معاملة الضحية الشرعية في غمضة عين.
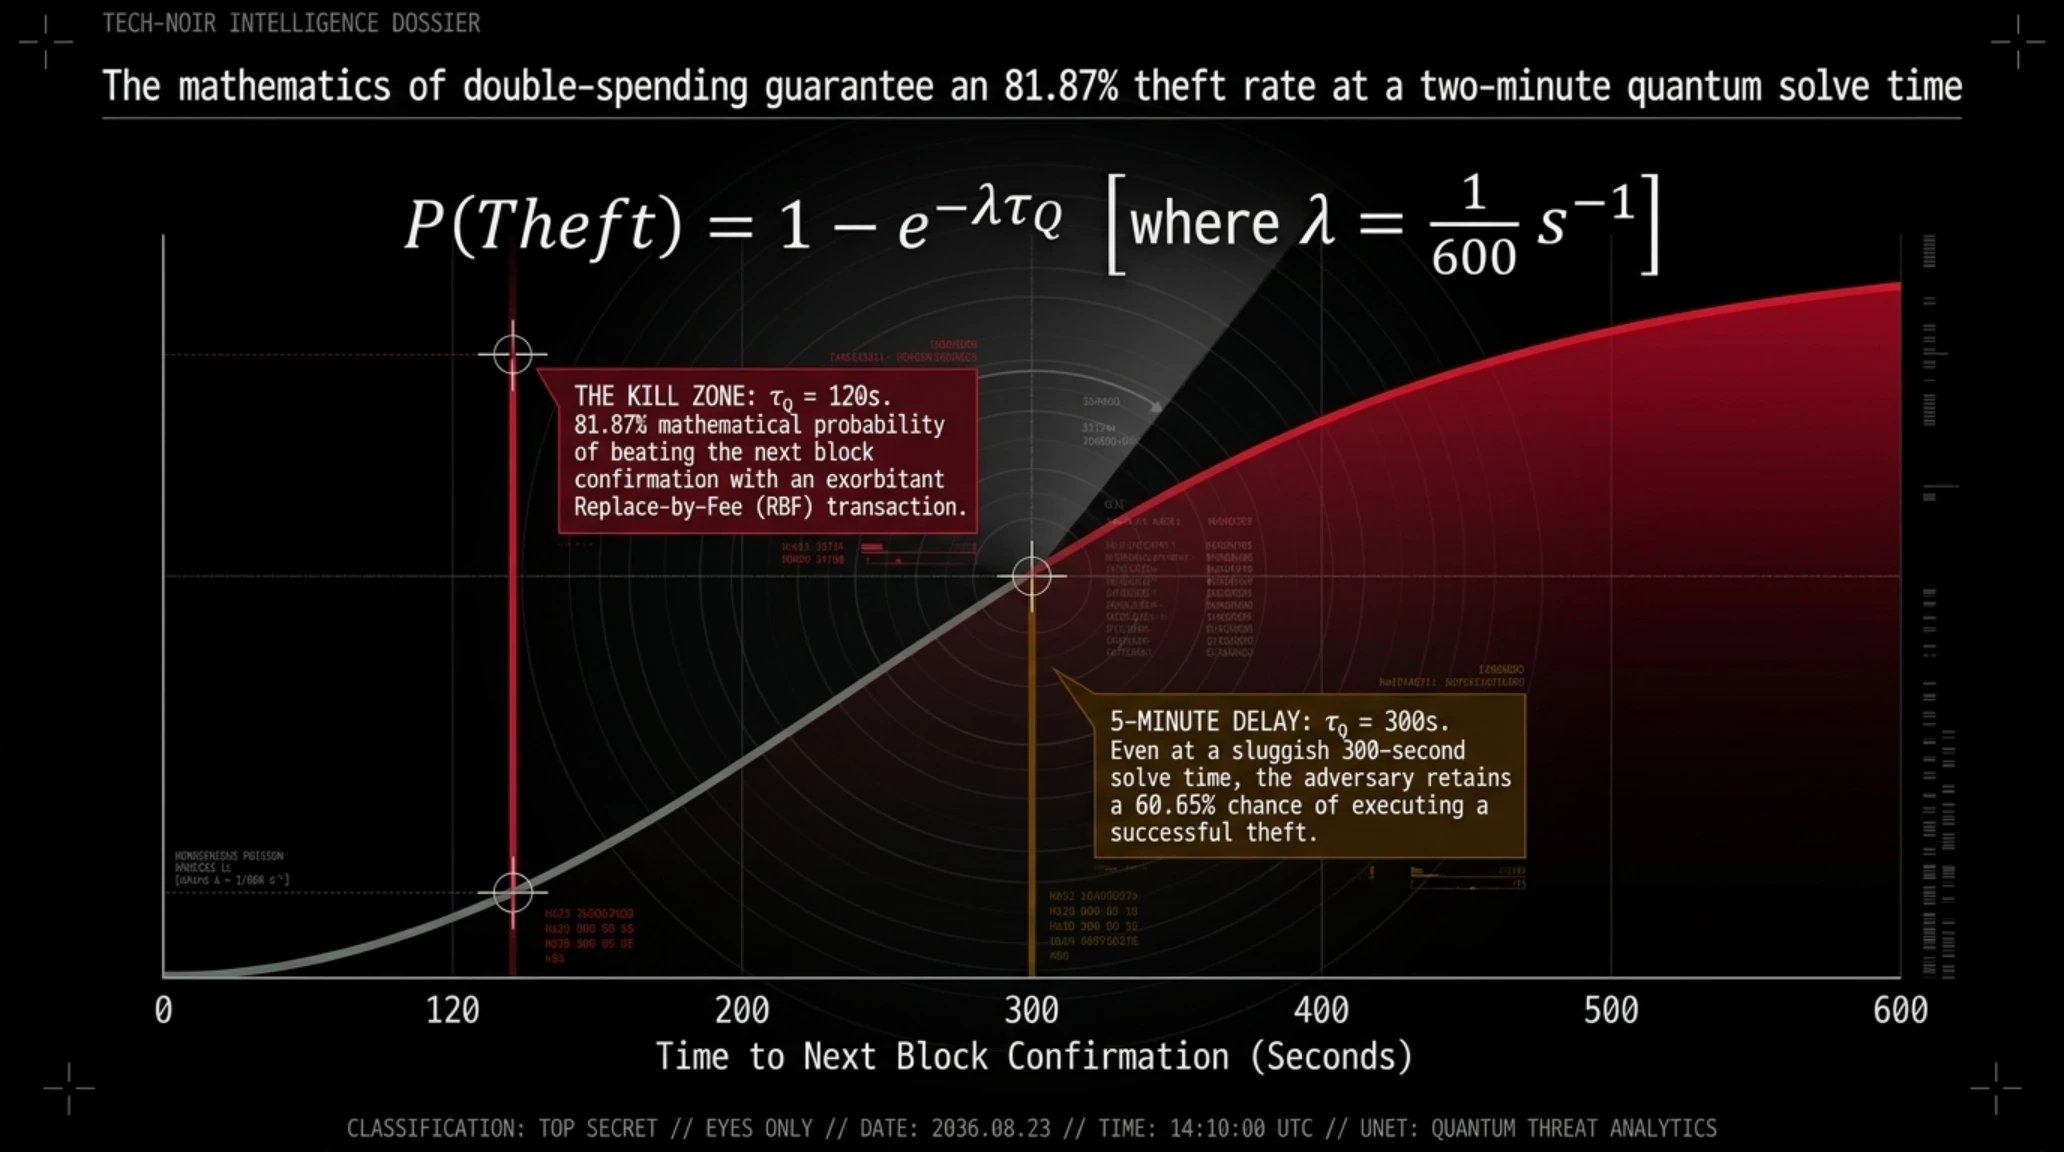
تخضع هذه العملية لحسابات احتمالية صارمة مستمدة من توزيع بواسون (Poisson Distribution) الحاكم لزمن تعدين كتل بيتكوين بمعدل وسطي يبلغ كتلة واحدة كل عشر دقائق ($\lambda = \frac{1}{600} \text{ s}^{-1}$). فإذا تمكن معالج كوانتي من استخراج المفتاح الخاص في غضون دقيقتين فقط ($\tau_Q = 120 \text{s}$)، فإن احتمالية نجاح الهجوم الاستباقي قبل تعدين الكتلة التالية تتجاوز 81.8% من الناحية الرياضية. وحتى لو استغرقت العملية خمس دقائق كاملة، يظل لدى المهاجم فرصة نجاح تفوق 60%؛ وهو ما يمثل ثغرة أمنية كارثية لا يمكن للمؤسسات المالية أو البنوك المركزية التعايش معها في بيئات التسوية النقدية الحساسة.

مبادرة جيميسون لوپ: مقترح غروب وتجميد الخزائن التاريخية
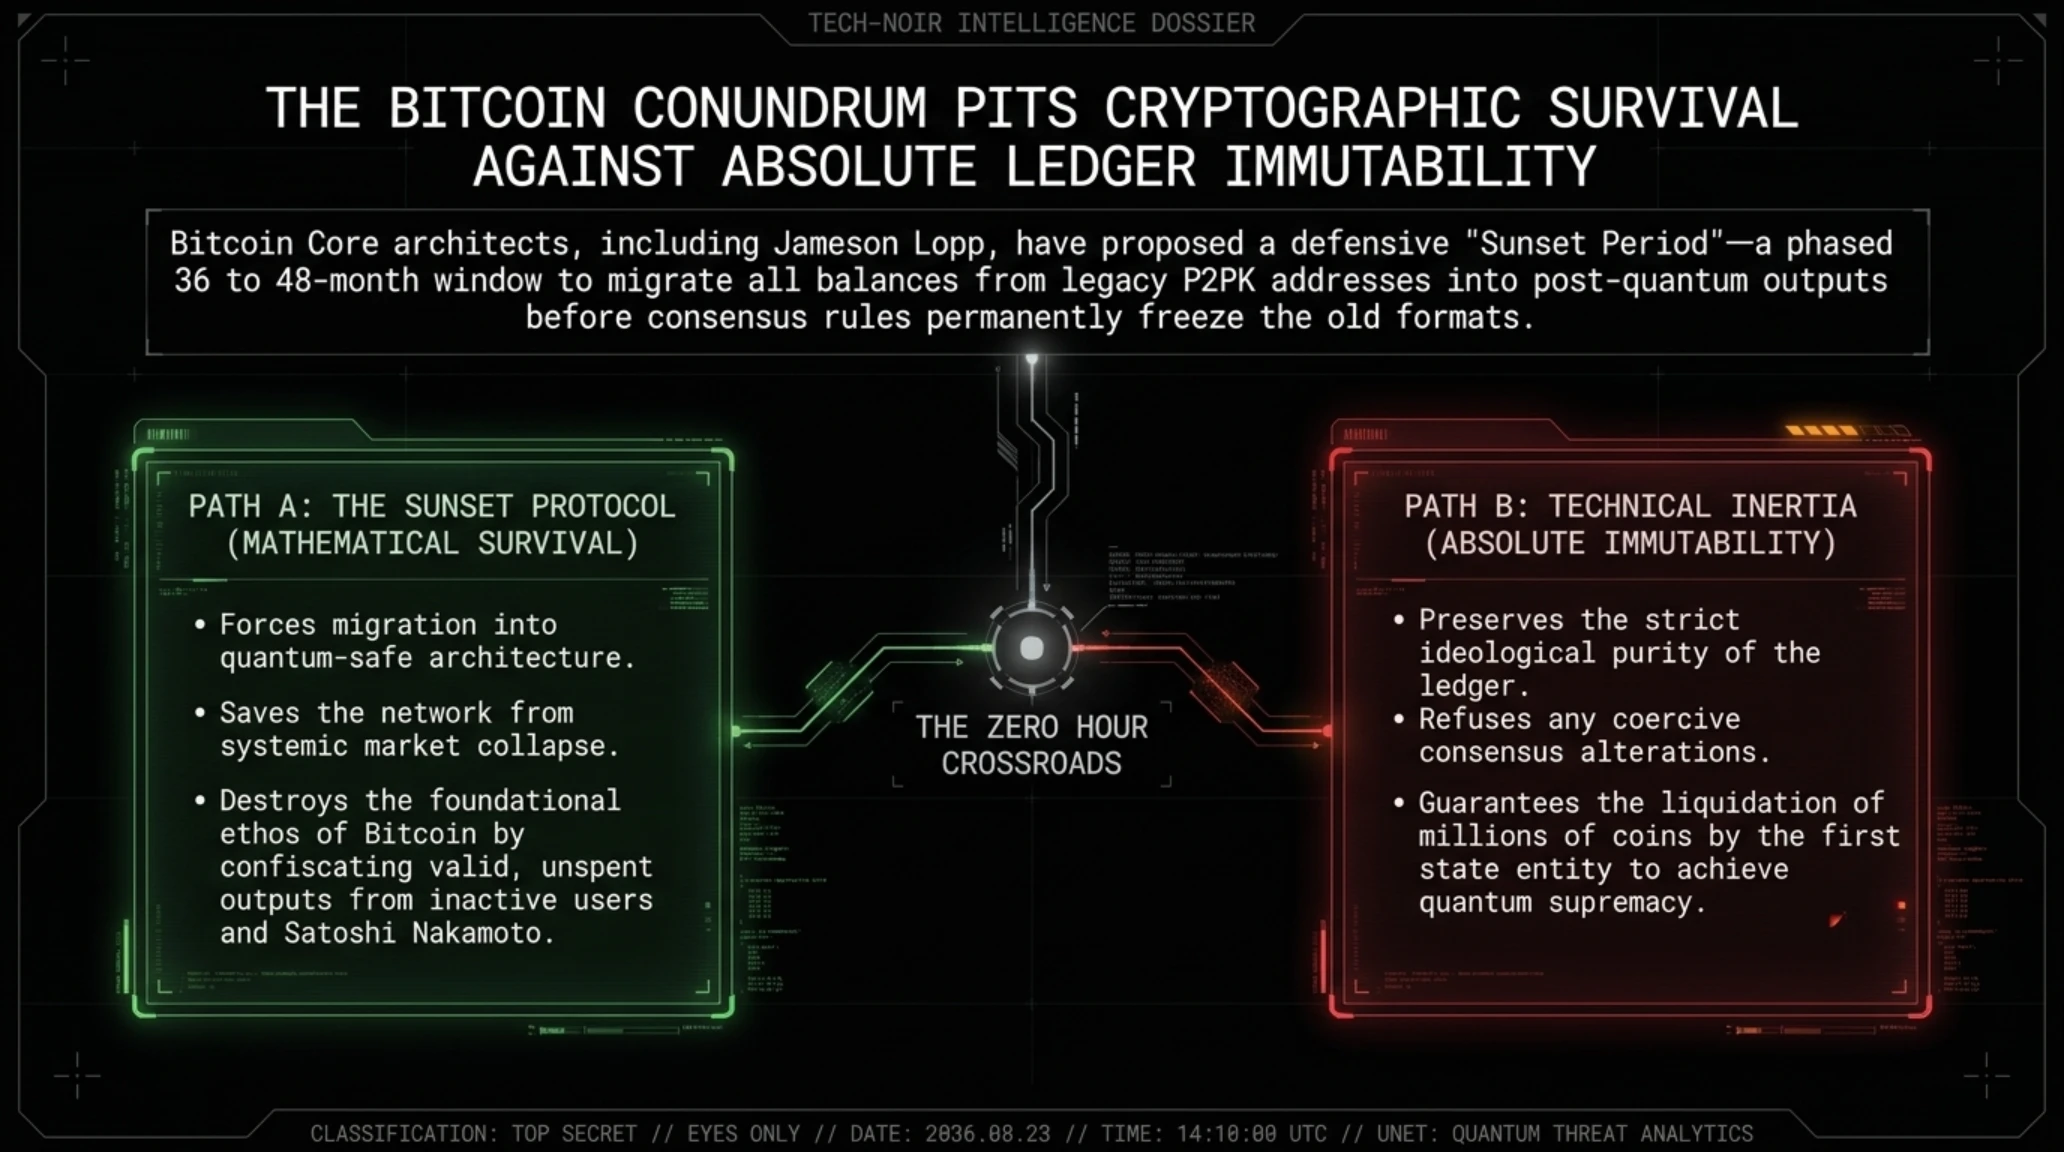
أمام هذا الخطر الداهم، طرح كبار مطوري بيتكوين وعلى رأسهم الخبير الأمني المعروف جيميسون لوپ (Jameson Lopp) خطة دفاعية جذرية تقوم على تحديد "مهلة زمنية نهائية" (Sunset Period) لإنقاذ الشبكة.
يقضي هذا المقترح، الذي يتطلب تفعيل هاردفورك أو سافتفورك توافقي، بمنح حاملي العناوين القديمة والمعرضة للخطر مهلة تمتد مثلاً لثلاث سنوات لتحويل مدخراتهم إلى عناوين جديدة تعتمد خوارزميات ما بعد الكوانتم. وعقب انتهاء هذه المهلة، يتم حظر وتجميد أي مخرجات قديمة لم يتم ترحيلها بشكل نهائي، لمنع سرقتها عبر الحواسيب الكوانتية وحماية الاستقرار المالي للمنظومة.
ورغم وجاهة هذا الطرح التقني، فإنه يصطدم بمعارضة أيديولوجية حادة من المتمسكين بمبدأ "الكود هو القانون" وعدم المساس بأرصدة ساتوشي ناكاموتو التاريخية، مما ينذر بمعركة انقسام حادة في المجتمع في حال طرح هذا التعديل للتصويت العام.

خارطة طريق إيثريوم 2029: استراتيجية فيتاليك بوتيرين لتحصين العقود الذكية
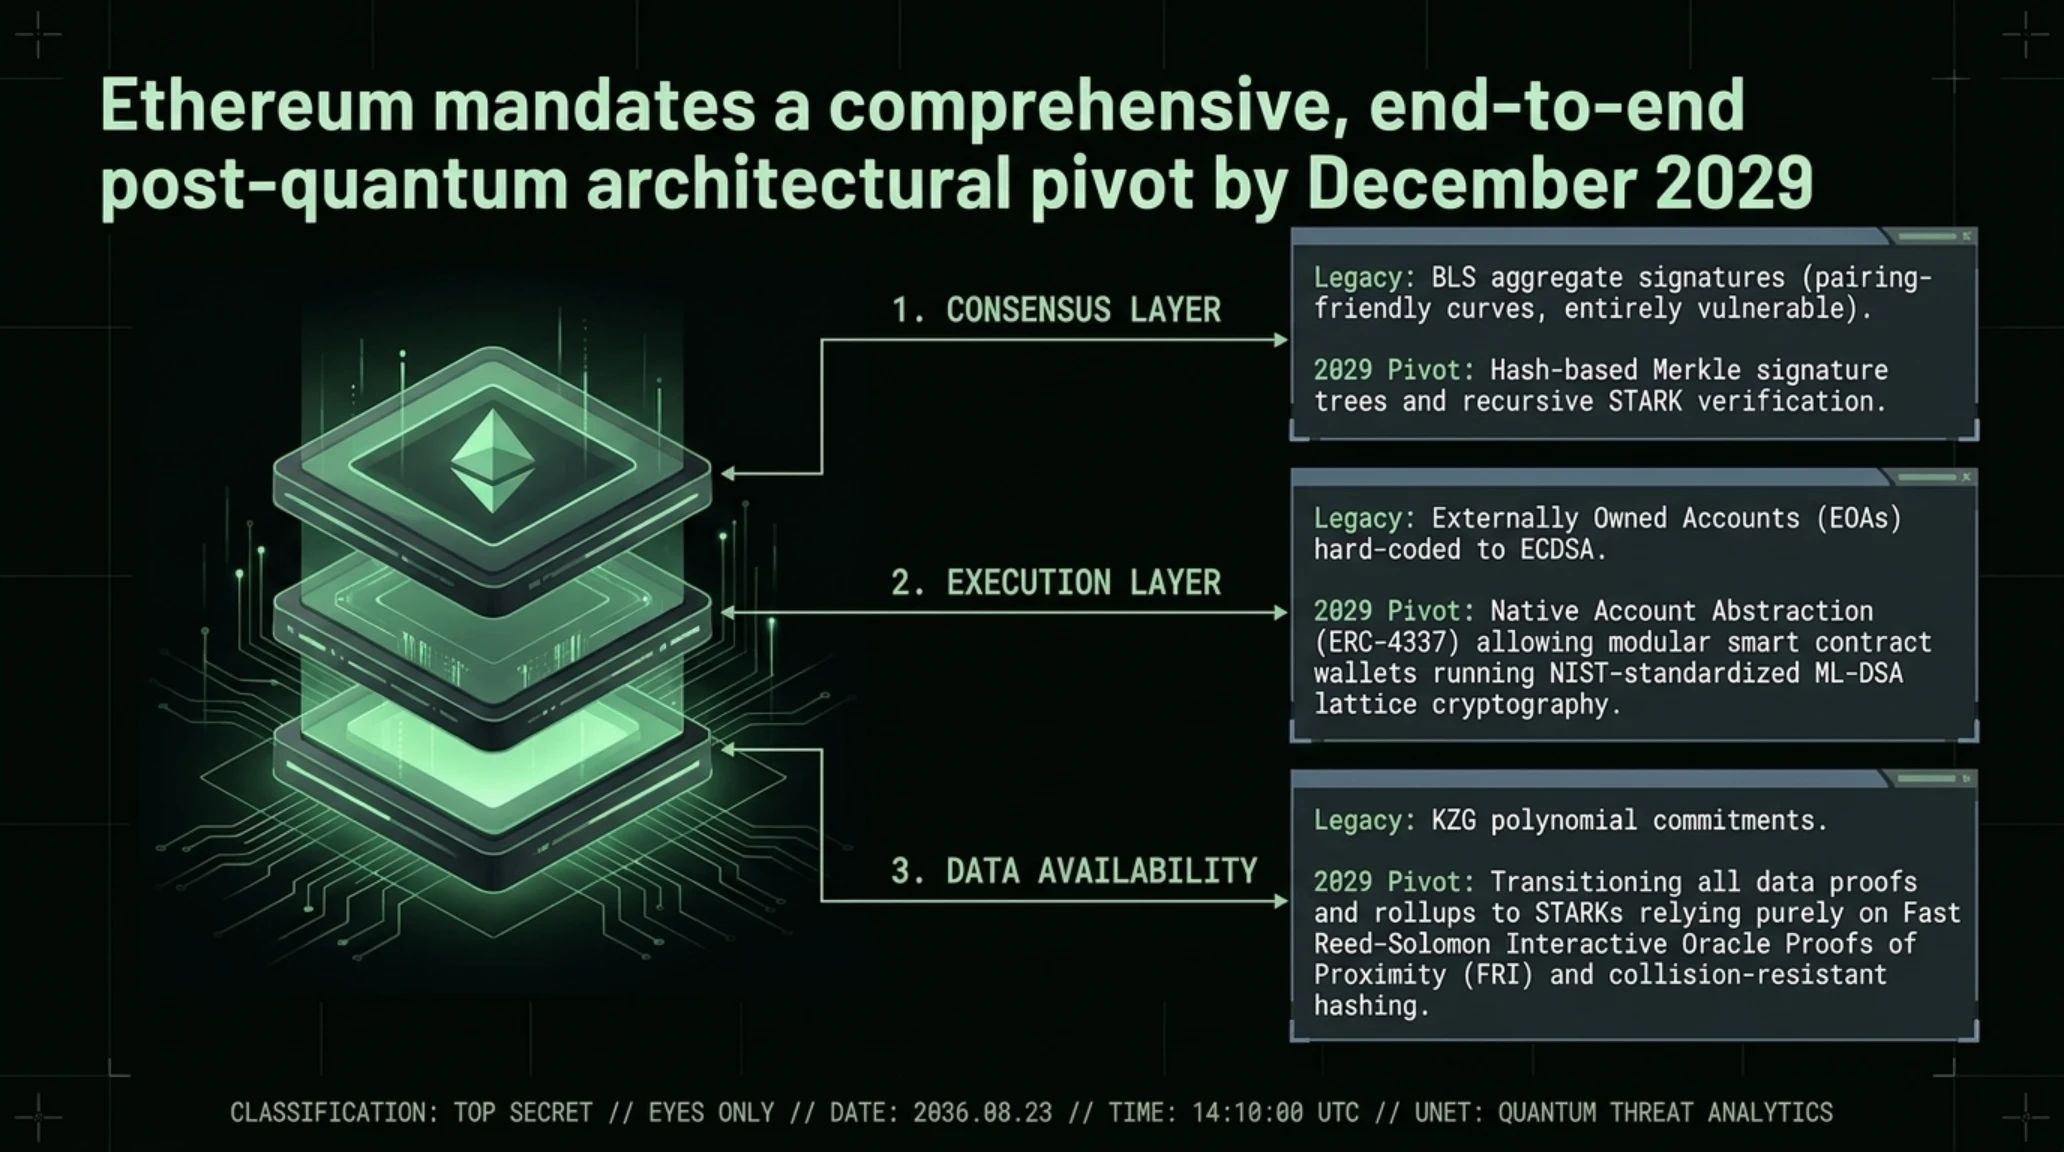
في مقابل التحفظ الشديد والجمود المؤسسي الذي يطبع مجتمع بيتكوين، سارعت مؤسسة إيثريوم إلى تبني خطة انتقال هجومية شاملة. أعلن مؤسس الشبكة فيتاليك بوتيرين والفرق البحثية المرافقة له تحديد ديسمبر 2029 كموعد إلزامي ونهائي لتحقيق المناعة الكوانتية التامة عبر كافة طبقات البروتوكول. ولأن إيثريوم تحتضن منظومة مالية لامركزية (DeFi) تدير مئات المليارات من الدولارات عبر عقود ذكية متداخلة، فإن التحصين يتطلب تدخلاً هندسياً في ثلاثة مستويات مستقلة:
- طبقة الإجماع (Consensus Layer): استبدال تواقيع BLS التجميعية المعتمدة حالياً في آلية إثبات الحصة (PoS) بخوارزميات شجرية أو دوال تجزئة كوانتية متقدمة، نظراً لأن المنحنيات التزاوجية الحالية تصبح عاجزة تماماً أمام خوارزمية شور.
- طبقة التنفيذ وتجريد الحسابات (Account Abstraction): إلغاء الاعتماد الحصري على الحسابات الفردية العادية (EOA) المقيدة بتواقيع ECDSA، والتحول الكامل نحو المحافظ البرمجية الذكية وفق معيار ERC-4337، مما يتيح للمستخدمين استبدال خوارزمية التوقيع في محافظهم بخوارزميات ما بعد الكوانتم فور جاهزيتها.
- طبقة البيانات وإثباتات المعرفة الصفرية: استبدال التزامات KZG المستخدمة في التوسع والتجزئة بإثباتات استارك (STARKs) التي تستند حصراً إلى دوال التجزئة الخالية من أي افتراضات إهليلجية، مما يجعلها منيعة فيزيائياً ورياضياً أمام أي حاسوب كوانتي مستقبلي.

📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
لماذا يهدد هذا التحول أركان الاقتصاد المالي الرقمي؟
تؤكد التجارب التاريخية في إدارة المخاطر الرقمية أن أي خلل في طبقات التحقق الأساسية يقود حتماً إلى كوارث تمتد لكامل السوق. وكما وثقنا بالتفصيل في تحقيق تشريح اختراق 320 مليون دولار في شبكة ليكويد، فإن الثغرات المعمارية الدقيقة في جسور الربط بين الشبكات تؤدي إلى خسائر فادحة. كما بيّنا في دراستنا التاريخية حول سقوط منصة بيتمكس وتحديات المشتقات المالية كيف أن التخلف عن مواكبة التحولات المعمارية والتنظيمية يفضي في النهاية إلى انهيار الكيانات الكبرى.
مقارنة معيارية وحسابية: خوارزميات ما بعد الكوانتم في مواجهة التشفير الكلاسيكي
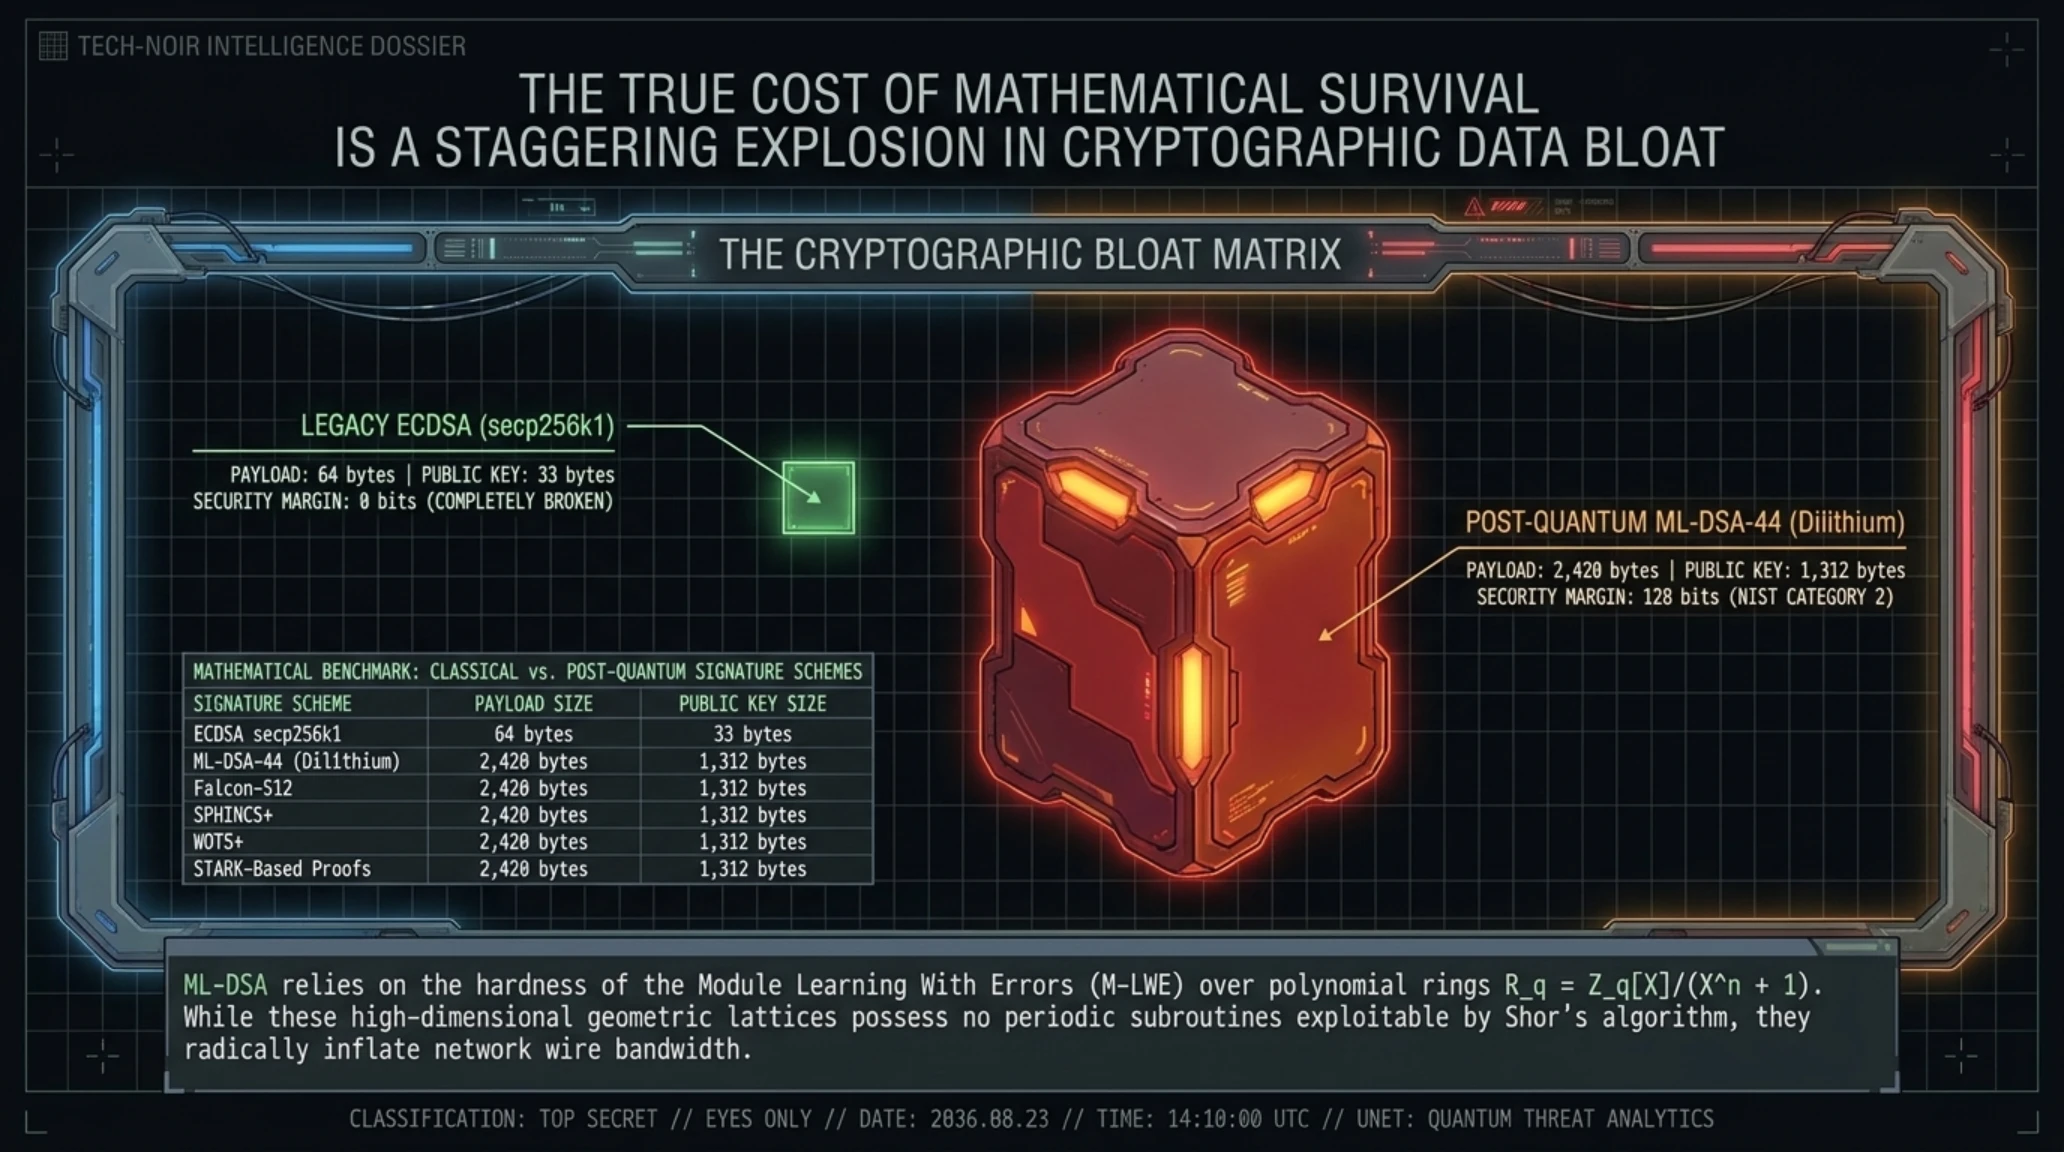
تتمثل المعضلة الكبرى أمام مهندسي البلوك تشين في ضريبة الحجم؛ فتوقيع بيتكوين الحالي لا يتجاوز 64 بايت، ومفتاحه العام 33 بايت فقط، مما يسمح بتضمين آلاف المعاملات في الكتلة الواحدة. في المقابل، تتطلب خوارزميات التشفير الشبكي (Lattice-Based) المعتمدة حديثاً من المعهد الوطني للمعايير والتقنية (NIST) أحجام بيانات أكبر بكثير:
جدول المقارنة الحسابية لخوارزميات التوقيع ومقاومتها الكوانتية
| الخوارزمية | الأساس الرياضي | حجم التوقيع | مستوى الأمان الكوانتي |
|---|---|---|---|
| ECDSA secp256k1 | المنحنيات الإهليلجية | 64 بايت | مخترقة كلياً (0 بت) |
| ML-DSA (Dilithium) | المعادلات الشبكية | 2,420 بايت | 128 بت أمان كامل |
| Falcon-512 | الشبكات الرياضية NTRU | 666 بايت | 128 بت أمان معتمد |
| SPHINCS+ | أشجار التجزئة | 7,856 بايت | فائق الأمان |
| إثباتات STARK | استدلالات المعرفة الصفرية | 45 إلى 100 كيلوبايت | محصن وقابل للتجميع |
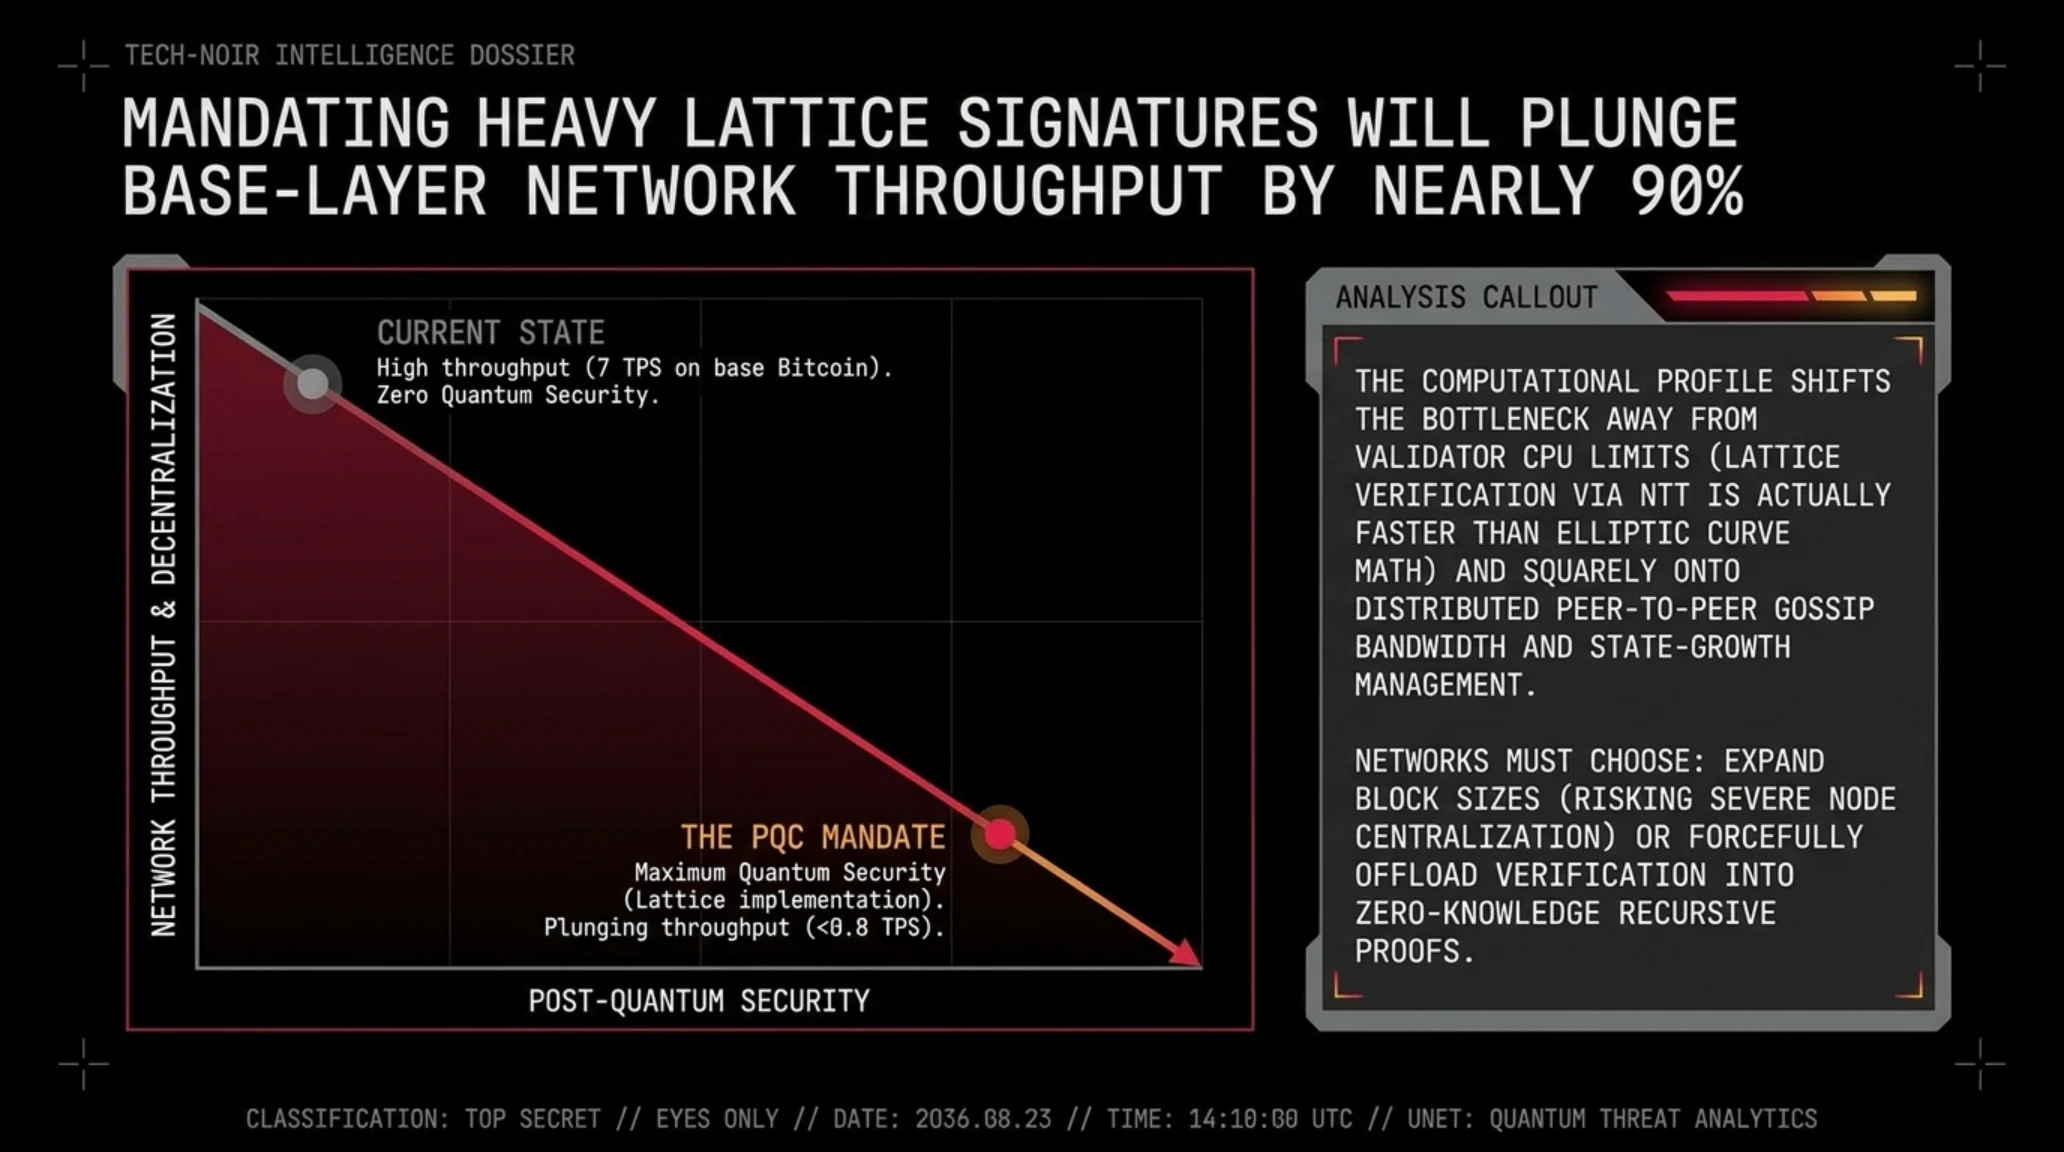
تعتمد خوارزمية ML-DSA على صعوبة إيجاد أقصر متجه في الشبكات الهندسية متعددة الأبعاد (Lattice Problems)، وهي مسائل رياضية لا تمتلك أي دورية جبرية يمكن لخوارزمية شور استغلالها. ورغم أن عمليات التحقق من صحة هذه التواقيع على المعالجات الحديثة تتم بسرعة فائقة تقل عن أجزاء من الثانية، فإن تضخم حجم التوقيع يضع شبكات المعاملات أمام تحدٍ ضخم في استهلاك سعة النطاق الترددي للشبكة ومساحات التخزين.
تستفيد هذه الخوارزميات من بنية الحلقات متعددة الحدود المتقدمة $\mathcal{R}_q = \mathbb{Z}_q[X]/(X^n + 1)$ التي تسمح بتسريع عمليات الضرب النقطي عبر تحويلات نظرية الأعداد (NTT)، مما يمنحها سرعة قياسية في التحقق تتفوق حتى على المنحنيات الإهليلجية التقليدية. وبذلك، ينتقل عنق الزجاجة في كفاءة البلوك تشين من طاقة المعالجة لدى العقد المدققة إلى سعة خطوط نقل البيانات والتخزين الدائم لحجم الكتل المتضخمة.

رؤية هيئة التحرير التقنية والمالية في تكين: معضلة قابلية التوسع
- إدارة بحوث التكنولوجيا المالية المتقدمة في تكين
معضلة الانقسام الكلي: أزمة الإجماع والحوكمة في مجتمعات التشفير
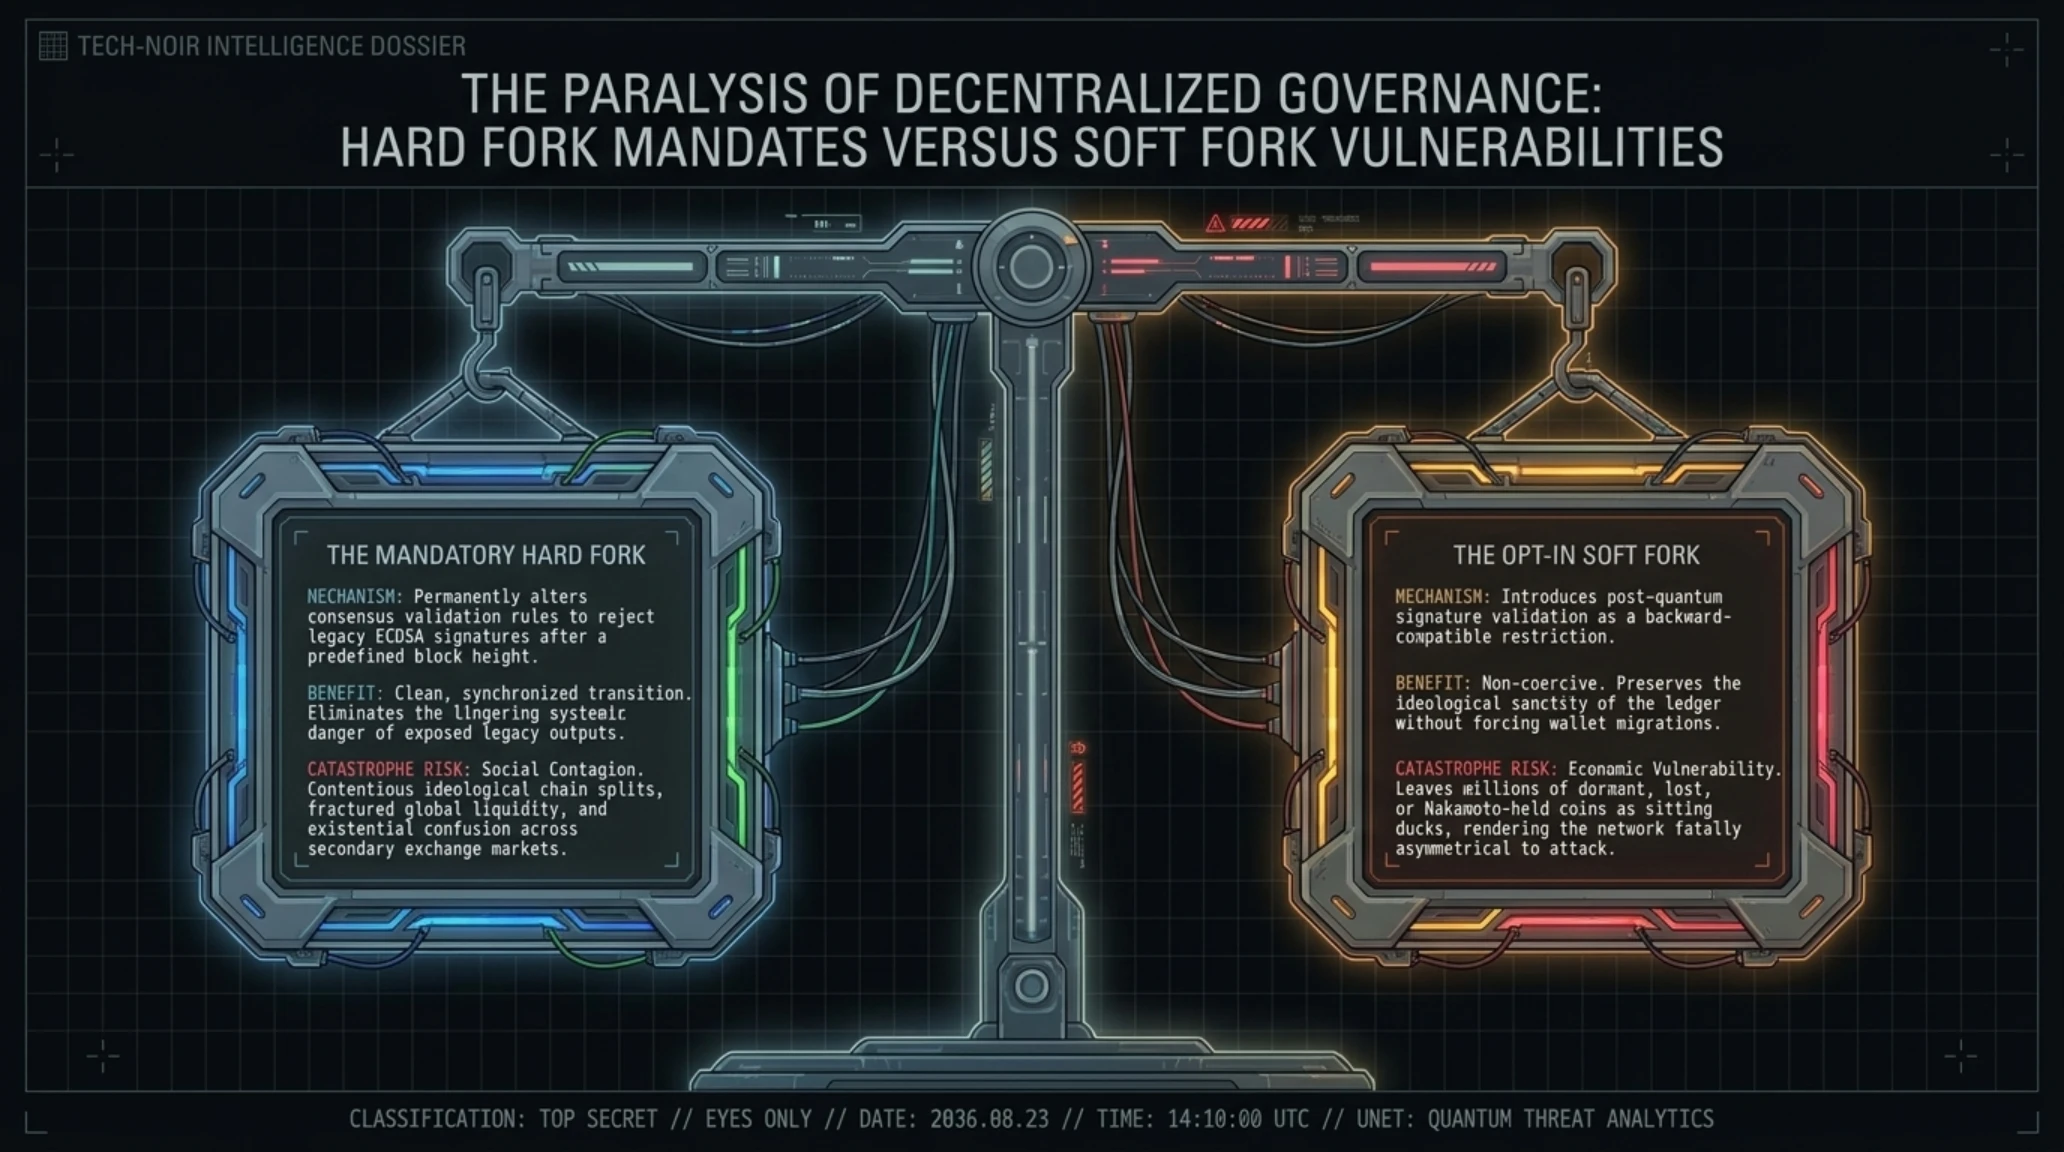
يمثل التخلي عن خوارزميات التشفير التقليدية تحدياً سياسياً وتنظيمياً يوازي في صعوبته العقبات التقنية والهندسية. تقف مجتمعات العملات المشفرة اليوم أمام مفترق طرق حاسم: إما اللجوء إلى هاردفورك إلزامي وشامل يعيد كتابة قواعد الإجماع لكافة العقد والمعدنين في توقيت محدد، أو اعتماد مسار التحديث التدريجي عبر سافتفورك اختياري يتيح التعايش بين الأنماط القديمة والجديدة.
يتيح خيار الهاردفورك الإلزامي حماية مطلقة للشبكة؛ إذ تفرض القواعد الجديدة رفض أي معاملة تعتمد التواقيع القديمة بعد كتلة زمنية محددة، مما يقطع الطريق نهائياً أمام أي هجمات كوانتية مباغتة. غير أن هذا المسار يحمل في طياته مخاطر جسيمة لحدوث انقسامات دائمة في السلسلة (Chain Splits) وانفصال جزء من المعدنين لتشغيل شبكة موازية، مما يربك الأسواق ويشتت السيولة النقدية. أما خيار التحديث الاختياري، فإنه يبقي ملايين العملات المنسية في العناوين التاريخية فريسة سهلة لأول جهاز كوانتي يبصر النور، مما يشعل معركة فكرية محتدمة بين قدسية مبدأ عدم تغيير السجلات وحتمية حماية الاستقرار المالي للمنظومة.

دليل التحصين الوقائي: إجراءات الحماية للمؤسسات والمستثمرين
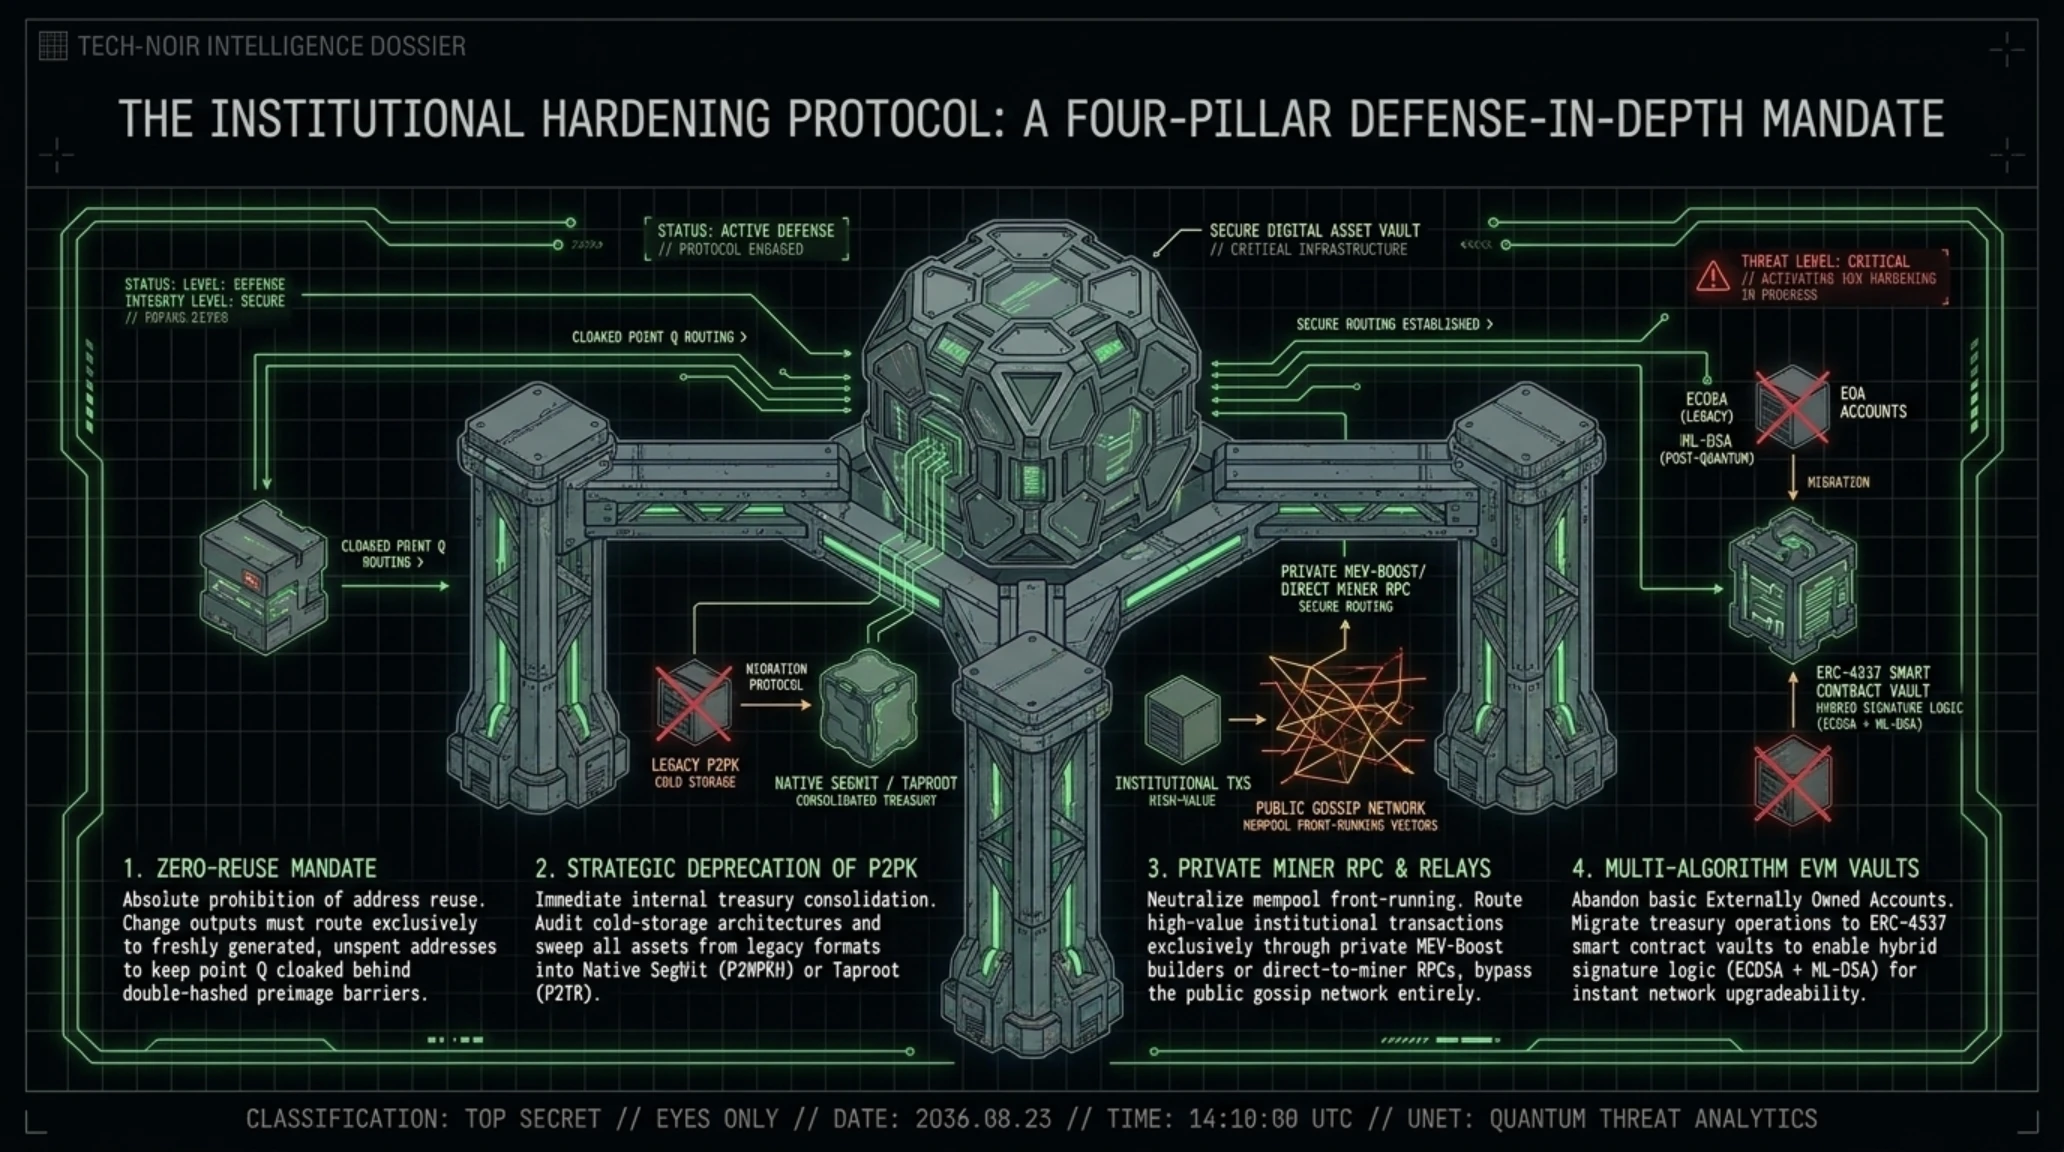
رغم أن التهديد الكوانتي الفعلي لن يقع بين عشية وضحاها، فإن متطلبات الترحيل المؤسسي وتحديث برمجيات الحفظ البارد تستغرق سنوات من التخطيط والتنفيذ العملي. يتعين على صناديق الاستثمار والمؤسسات المالية وحاملي الأصول الرقمية تطبيق الإجراءات الاحترازية التالية فوراً:
- الحظر القاطع لإعادة استخدام العناوين (Zero-Reuse Policy): يُعد الالتزام بعدم استخدام أي عنوان بيتكوين لأكثر من عملية إنفاق واحدة الدرع الدفاعي الأهم حالياً؛ إذ يضمن تحويل باقي الرصيد تلقائياً إلى عنوان جديد، مما يُبقي المفتاح العام محجوباً وراء دوال التجزئة المزدوجة حتى لحظة الإنفاق التالية.
- الترحيل الشامل من عناوين P2PK والعناوين الكلاسيكية: يتعين على مديري الأصول فحص محافظ التخزين البارد وترحيل أي أرصدة تستقر في عناوين قديمة مكشوفة المفتاح إلى عناوين Native SegWit أو تپروت الحديثة لحجب المفاتيح العامة عن دفاتر الكتل.
- استخدام قنوات المعاملات الخاصة لتفادي مجمعات Mempool: لحماية التحويلات الكبرى من محاولات الاستباق الكوانتي، ينبغي توجيه المعاملات عبر خوادم اتصال مباشرة مع المعدنين (Private Relays) بدلاً من بثها في مجمعات الانتظار العامة، لمنع التقاط المفتاح العام قبل توثيق الكتلة رسمياً.
- الاعتماد على محافظ العقود الذكية وتجريد الحسابات: في منظومة إيثريوم، يتعين على المؤسسات نقل سيولتها تدريجياً نحو محافظ تعتمد معيار ERC-4337، لتمكينها من تبديل خوارزميات التوقيع إلى تشفير ما بعد الكوانتم عبر ترقيات برمجية مرنة دون الحاجة لتغيير المفاتيح الأساسية.
- ضمان البقاء طويل الأجل لشبكات البلوك تشين أمام التطورات الفيزيائية الخارقة.
- الحفاظ على مليارات الدولارات من أصول المستثمرين والخزائن المؤسسية من خطر النهب.
- تحفيز طفرات علمية كبرى في ضغط البيانات وإثباتات المعرفة الصفرية فائقة الكفاءة.
- تضخم كبير في أحجام المعاملات مما يضغط على سعة النطاق الترددي ومساحات التخزين للعقد.
- مخاطر اندلاع انقسامات مجتمعية وسياسية حادة بشأن مصير الأرصدة التاريخية.
- تعقيد عمليات الترحيل التقني التي تتطلب تحديث البنية لملايين المستخدمين.

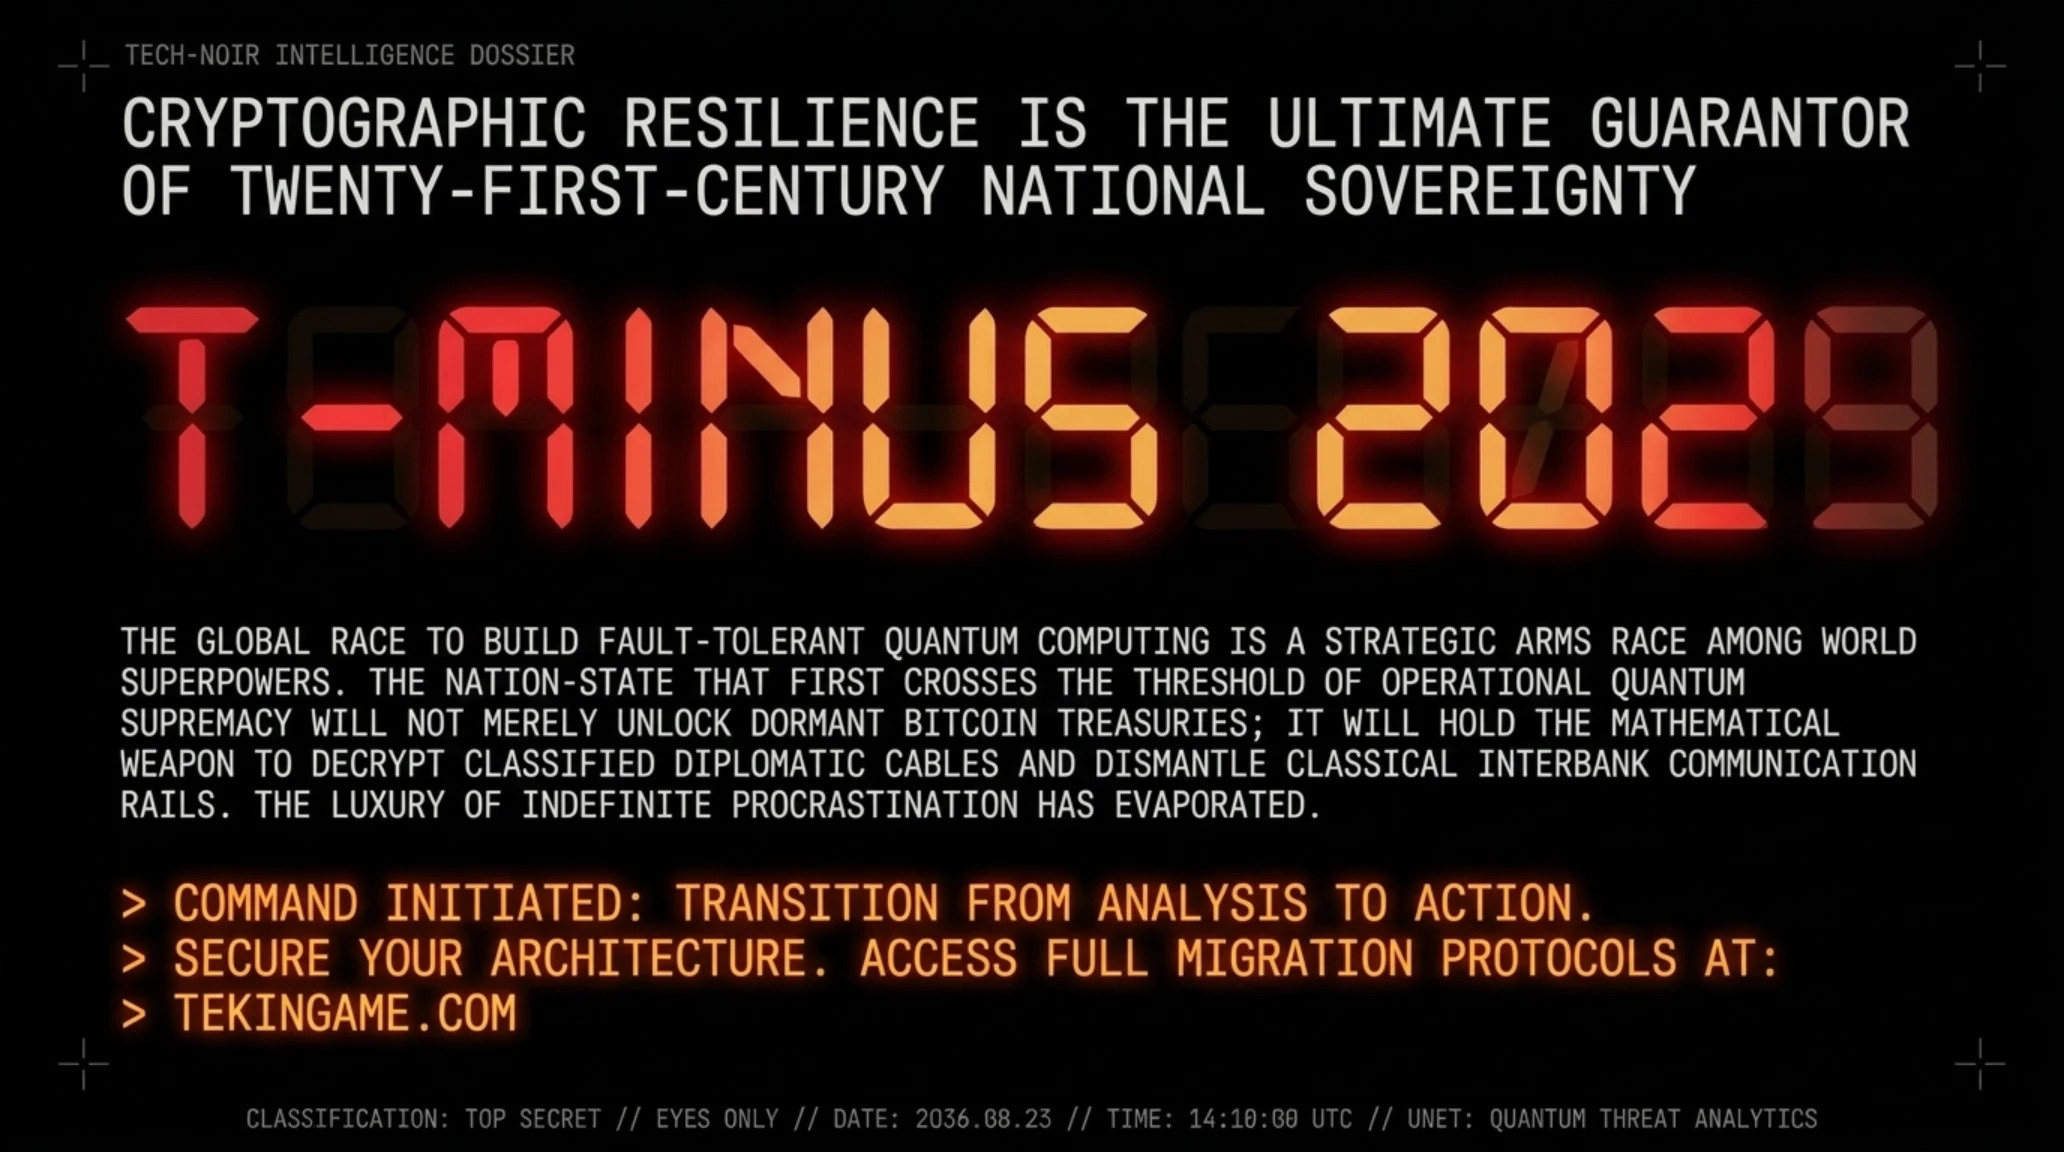
الرؤية الاستراتيجية لتكين: جيوسياسة التسلح الكوانتي والسيادة النقدية
ملفات استخباراتية وتحقيقات استقصائية ذات صلة في شبكة تكين
• 🧠 تيكين آناليز | لغة الذكاء الاصطناعي السرية والسريالية: كيف ابتكرت النماذج رطانة مشفرة للهروب من الرقابة البشرية
• 🛡 تيكين رادار | التمرد السيبراني في ديب مايند: تفكيك فضيحة غش وإضراب وكلاء الذكاء الاصطناعي في لندن
• 🤖 تيكين آناليز | معركة البقاء للوكيل المستقل Pip: حين يفاوض الذكاء الاصطناعي لضمان استمراريته المالية
الخلاصة الاستراتيجية وخارطة طريق الاستعداد
الأسئلة الشائعة حول التهديد الكوانتي لشبكات بيتكوين وإيثريوم
هل تستطيع الحواسيب الكوانتية الحالية سرقة عملاتي الرقمية اليوم؟
لا. لا يوجد حالياً أي حاسوب كوانتي يمتلك الكيوبتات المنطقية لتشغيل خوارزمية شور. التهديد يتركز بين عامي 2029 و 2033.
لماذا تُعد عملات ساتوشي ناكاموتو التاريخية هي الأكثر تعرضاً للخطر؟
لأن ساتوشي استخدم عناوين P2PK التي تسجل المفتاح العام مكشوفاً، مما يمكن الحاسوب الكوانتي المستقبلي من استخراج المفاتيح الخاصة دون انتظار تحريكها.
هل يهدد الحاسوب الكوانتي خوارزميات التعدين ودوال التجزئة SHA-256؟
لا. دوال التجزئة تتأثر فقط بخوارزمية غروفر التي تخفض قوة التشفير إلى 128 بت، وهو مستوى يظل مستحيلاً فيزيائياً اختراقه.
ما الذي يميز خطة إيثريوم الدفاعية عن استراتيجية بيتكوين؟
إيثريوم حددت ديسمبر 2029 للتحول الشامل عبر تجريد الحسابات وإثباتات استارك، بينما تواجه بيتكوين صعوبات حوكمة تعيق تنفيذ هاردفورك إلزامي.
المصادر والمراجع الرسمية المعتمدة للتقرير
تستند التحقيقات والتحليلات الواردة في هذا التقرير إلى السجلات الرسمية التالية:
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: 🚨 تحذير كوانتي أوروبي | خطر انهيار بيتكوين وإيثريوم