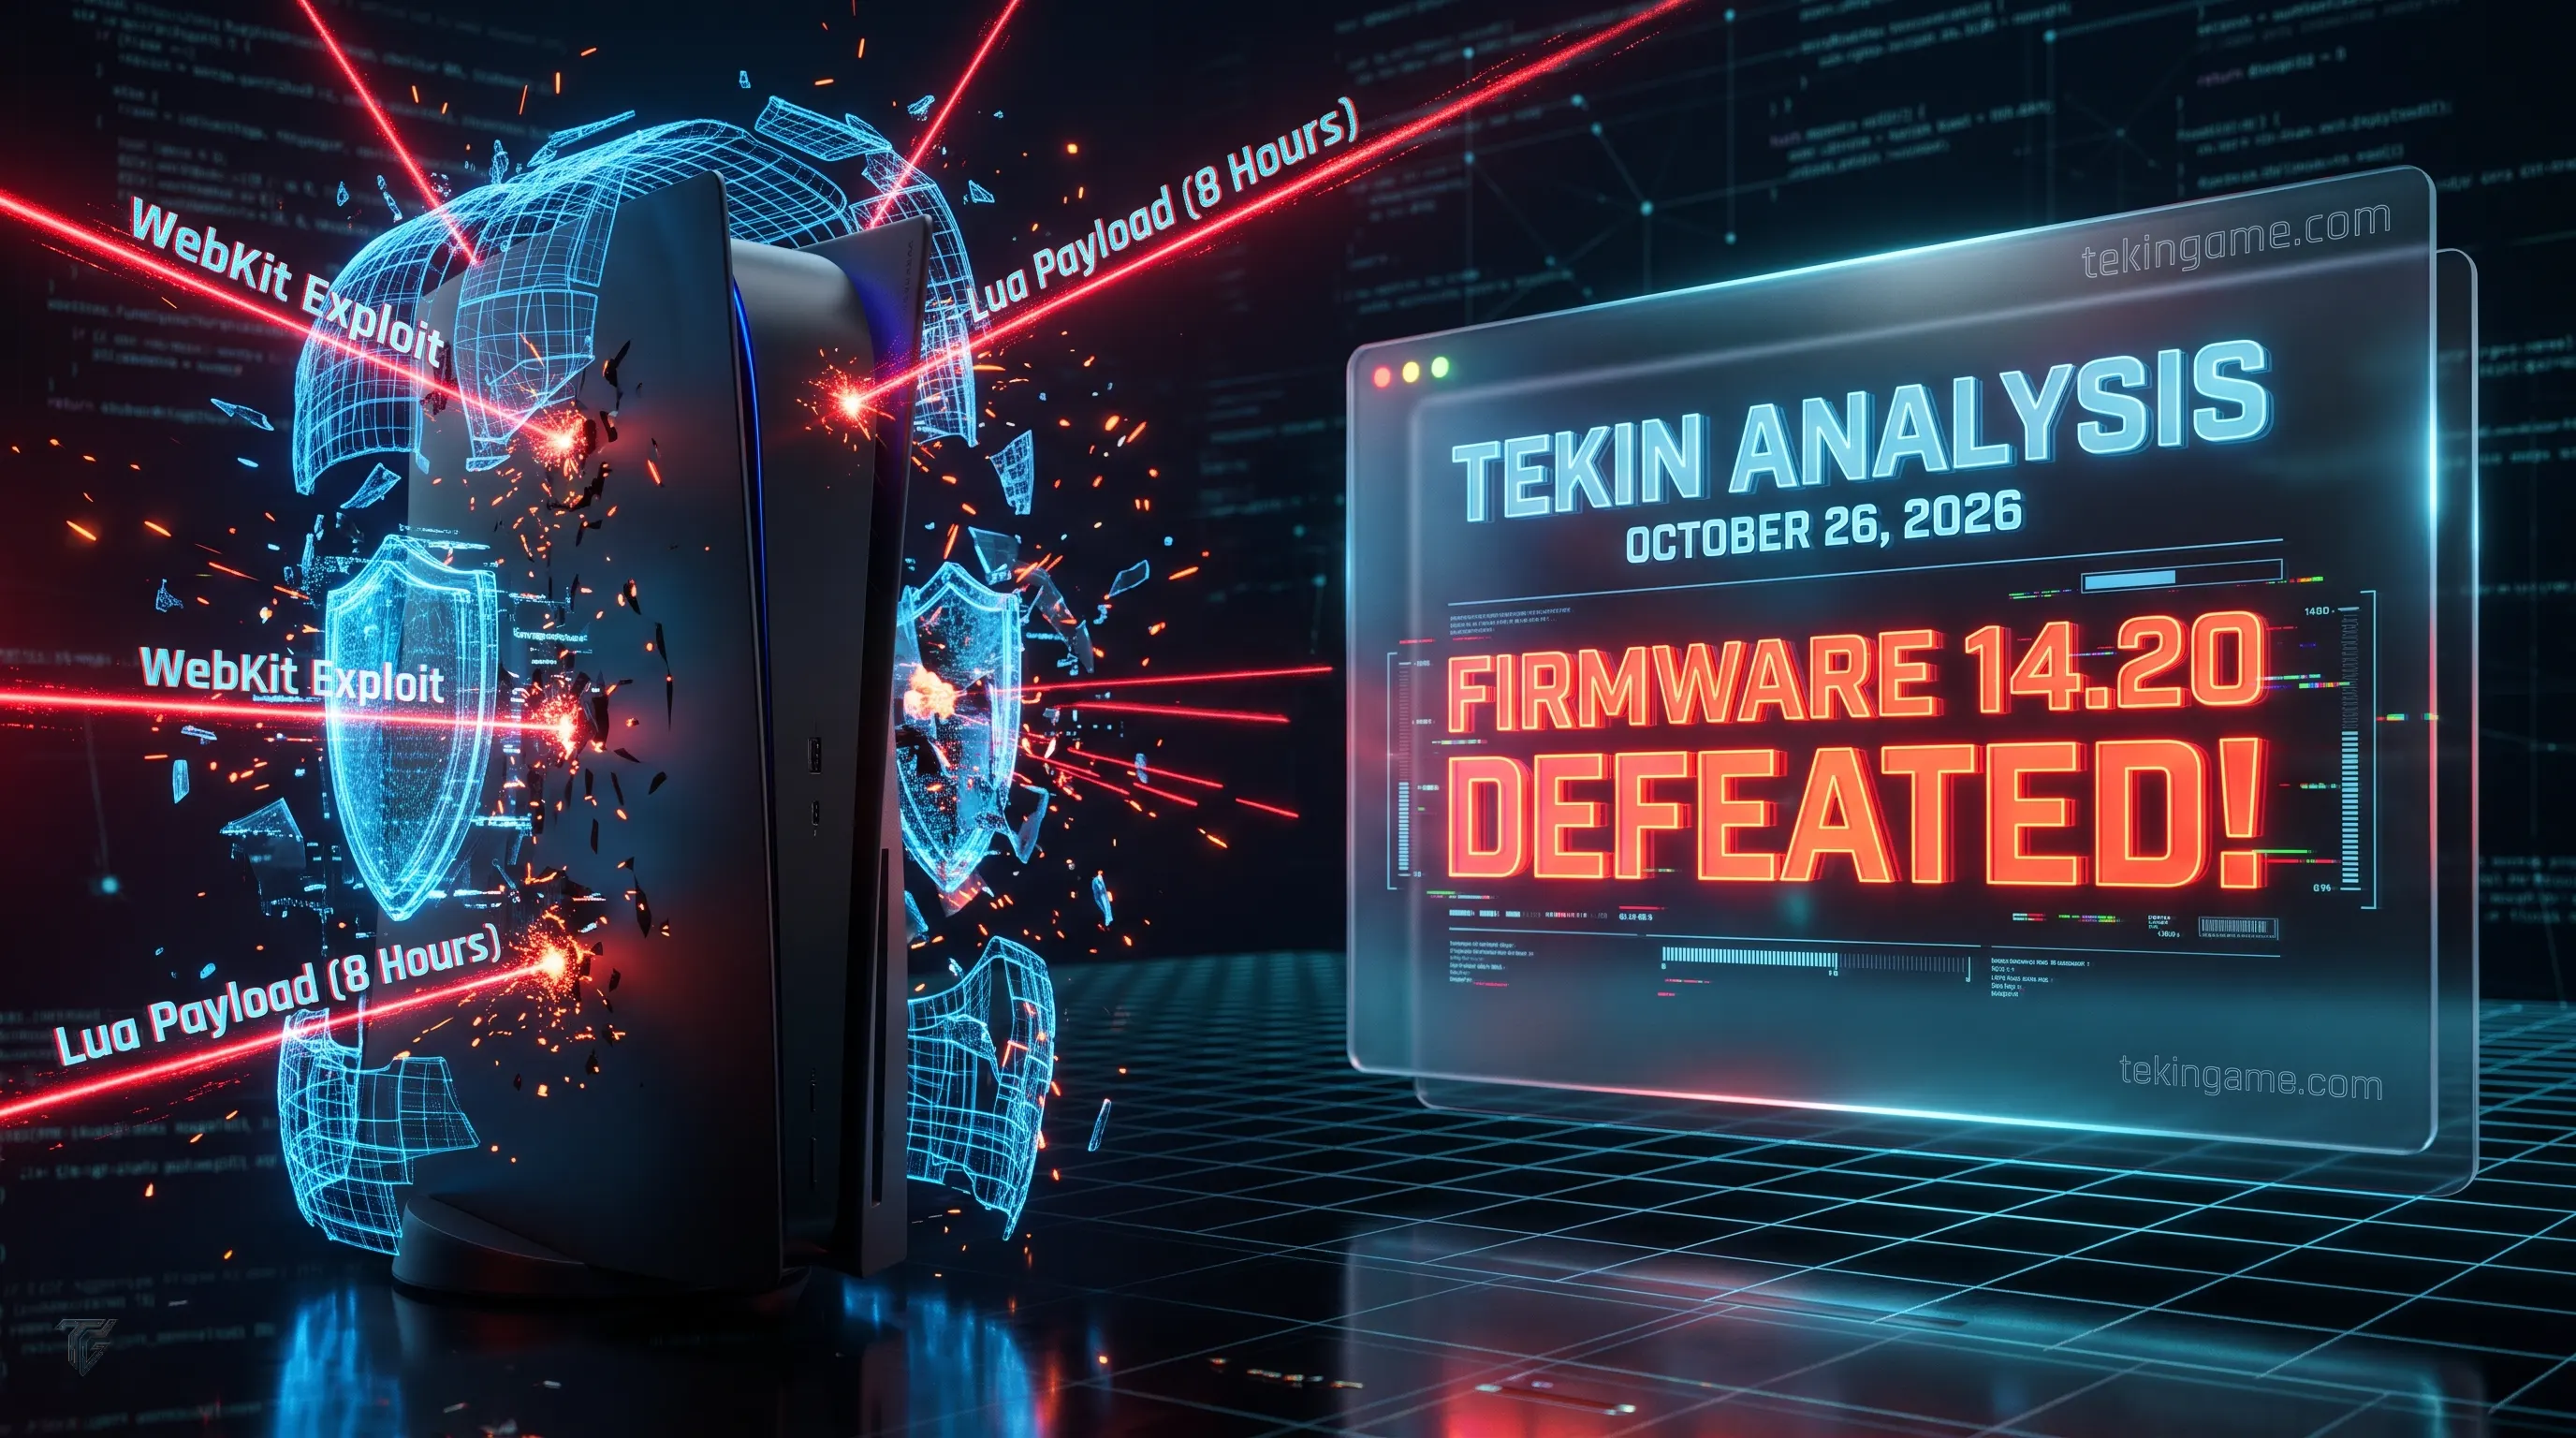
تيكين آناليز | تفكيك اختراق نظام تشغيل بلايستيشن 5 خلال 8 ساعات وهندسة أمان الجيل القادم
في أواخر أكتوبر 2026، أطلقت شركة سوني للترفيه التفاعلي تحديث البرمجيات الثابتة الجديد لجهاز بلايستيشن 5 تحت الإصدار 26.07-14.20.00 عبر خوادم شبكة بلايستيشن العالمية. كان الهدف الدفاعي لهذا التحديث حاسماً ومباشراً لمهندسي البرمجيات في طوكيو: إغلاق ثغرة الوصول إلى إعدادات تصحيح النواة (Kernel Debug Settings) التي كشفها الباحث غيزين (Gezine)، وسد الخلل الحرج في التحقق من حزم التثبيت المعدلة (Fake PKG) التي أبلغ عنها الباحث آرك سما (Ark Sama) عبر منصة هاكر وان (HackerOne). اعتقدت سوني أنها شيدت حصناً منيعاً يحمي منصتها قبل إطلاق أضخم ألعاب العام وعلى رأسها جراند ثفت أوتو 6.
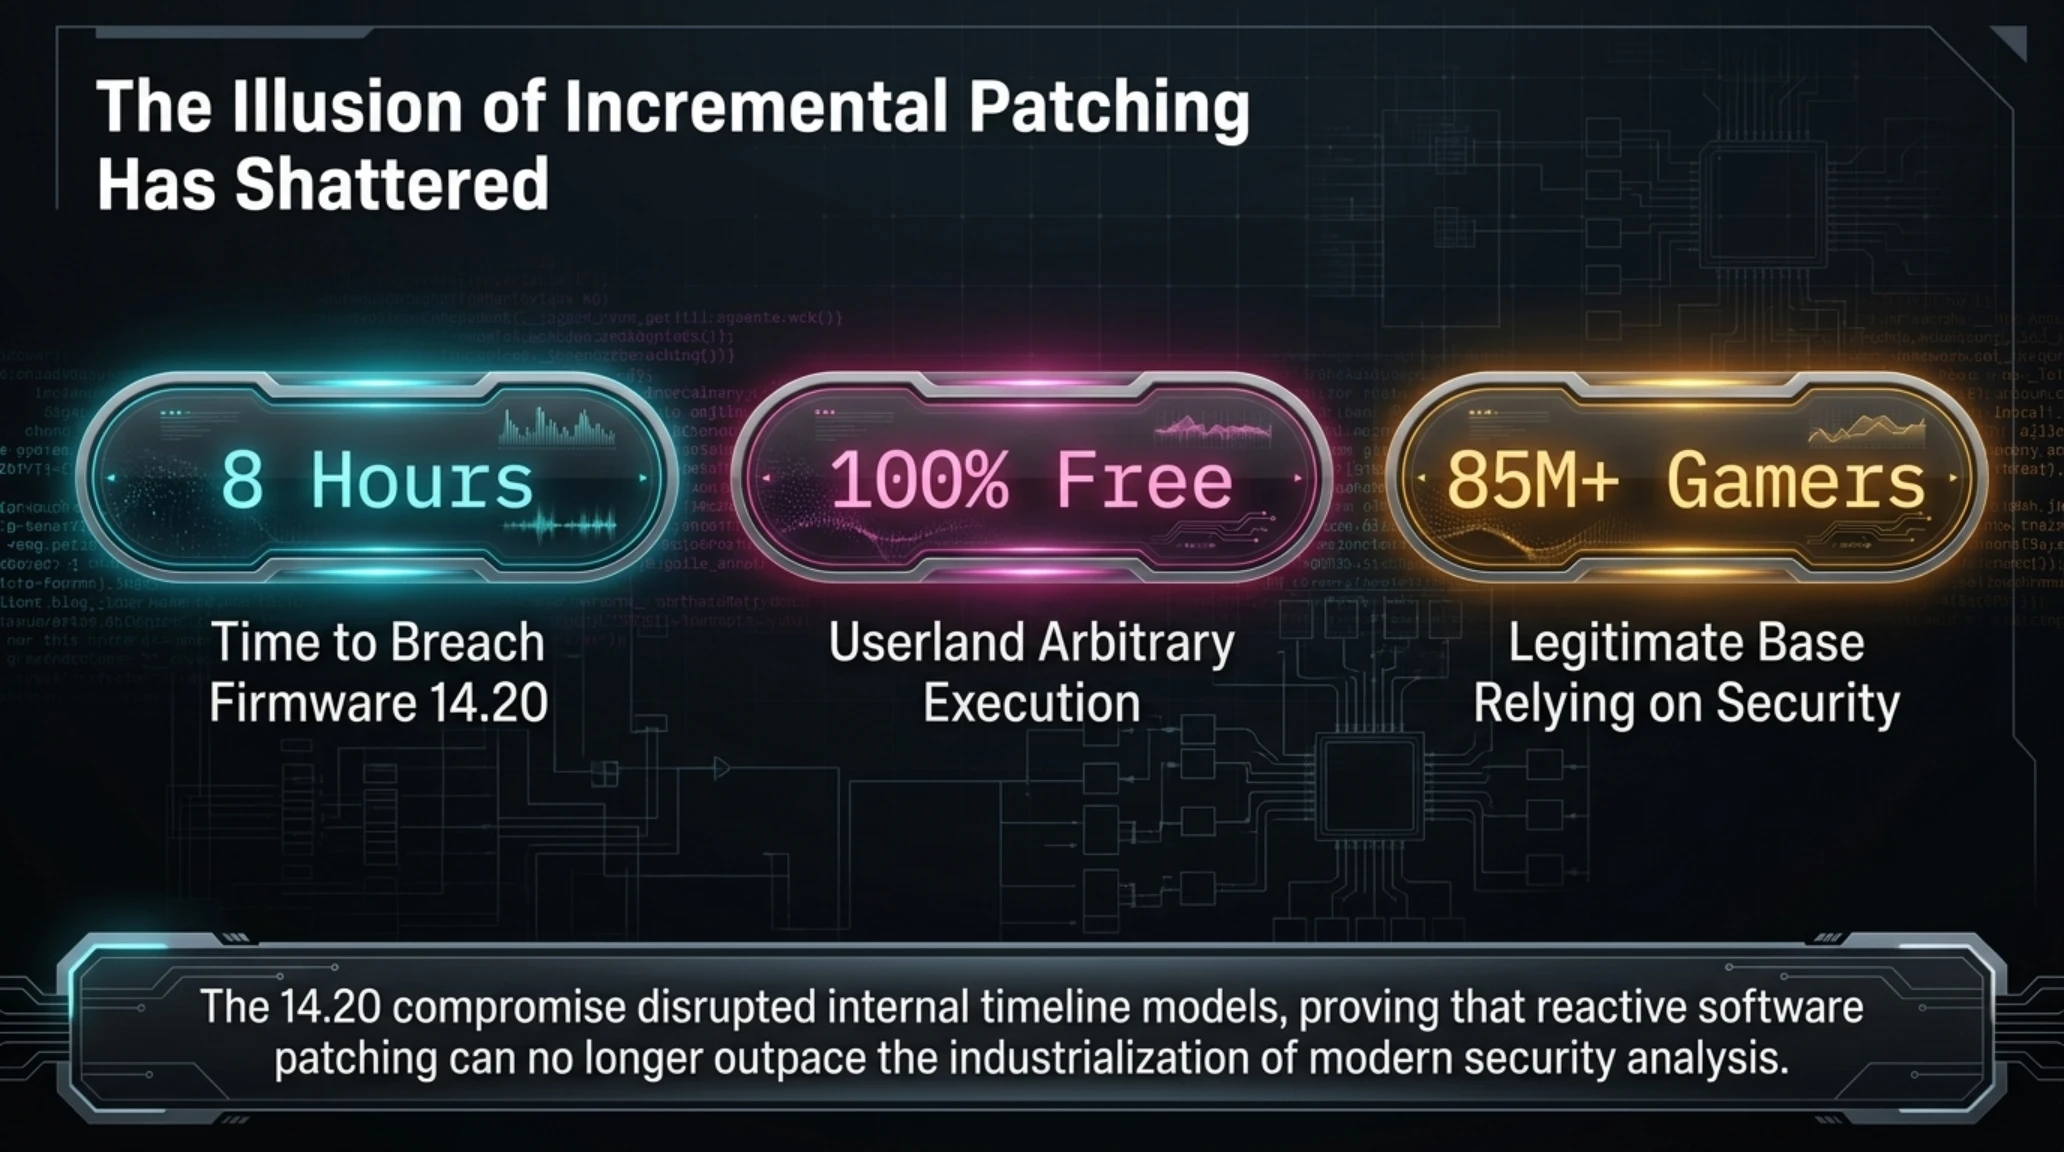
لكن الواقع الهندسي وجه صفعة قاسية لقطاع الأمن السيبراني في الشركة اليابانية. فخلال أقل من ثماني ساعات على نشر حزم التحديث، أظهر فريق من الباحثين المستقلين بقيادة المطور ماستر إس ناين (master_s9) برهان اختراق عملي يثبت استمرار عمل بيئة تنفيذ التعليمات البرمجية في طبقة المستخدم (Userland) وتحميل نصوص لغة لوا (Lua) عن بُعد على أجهزة بلايستيشن 5 المحدثة بالكامل إلى 14.20. كشف هذا السقوط القياسي أن أسلوب الترقيع السريع الذي تنتهجه سوني لم يعد مجدياً في مواجهة أساليب الهندسة العكسية المتقدمة ومستودعات الثغرات المخزنة.
إن الخطأ الجوهري في الاستراتيجية الدفاعية لشركة سوني يكمن في التعامل الخطي مع التهديدات السيبرانية. فقد افترضت الفرق الأمنية أن سد المنافذ التي استخدمها الباحثون في التقارير السابقة كفيل بقطع سلسلة الهجوم. غير أن مجتمع أمن المعلومات المستقل بات يعتمد استراتيجية تخزين الثغرات الصفرية متعددة الطبقات. وعندما تغلق سوني ثغرة معينة، يتم استبدالها ببدائل جاهزة مسبقاً في محرك متصفح ويب كيت أو مفسرات النصوص، مما يعيد بناء سلسلة الاختراق في ساعات وجيزة.
الرؤية الاستراتيجية // 6 محاور رئيسية
تشريح تقني لاختراق تحديث 14.20 وانهيار جدار الحماية في طوكيو
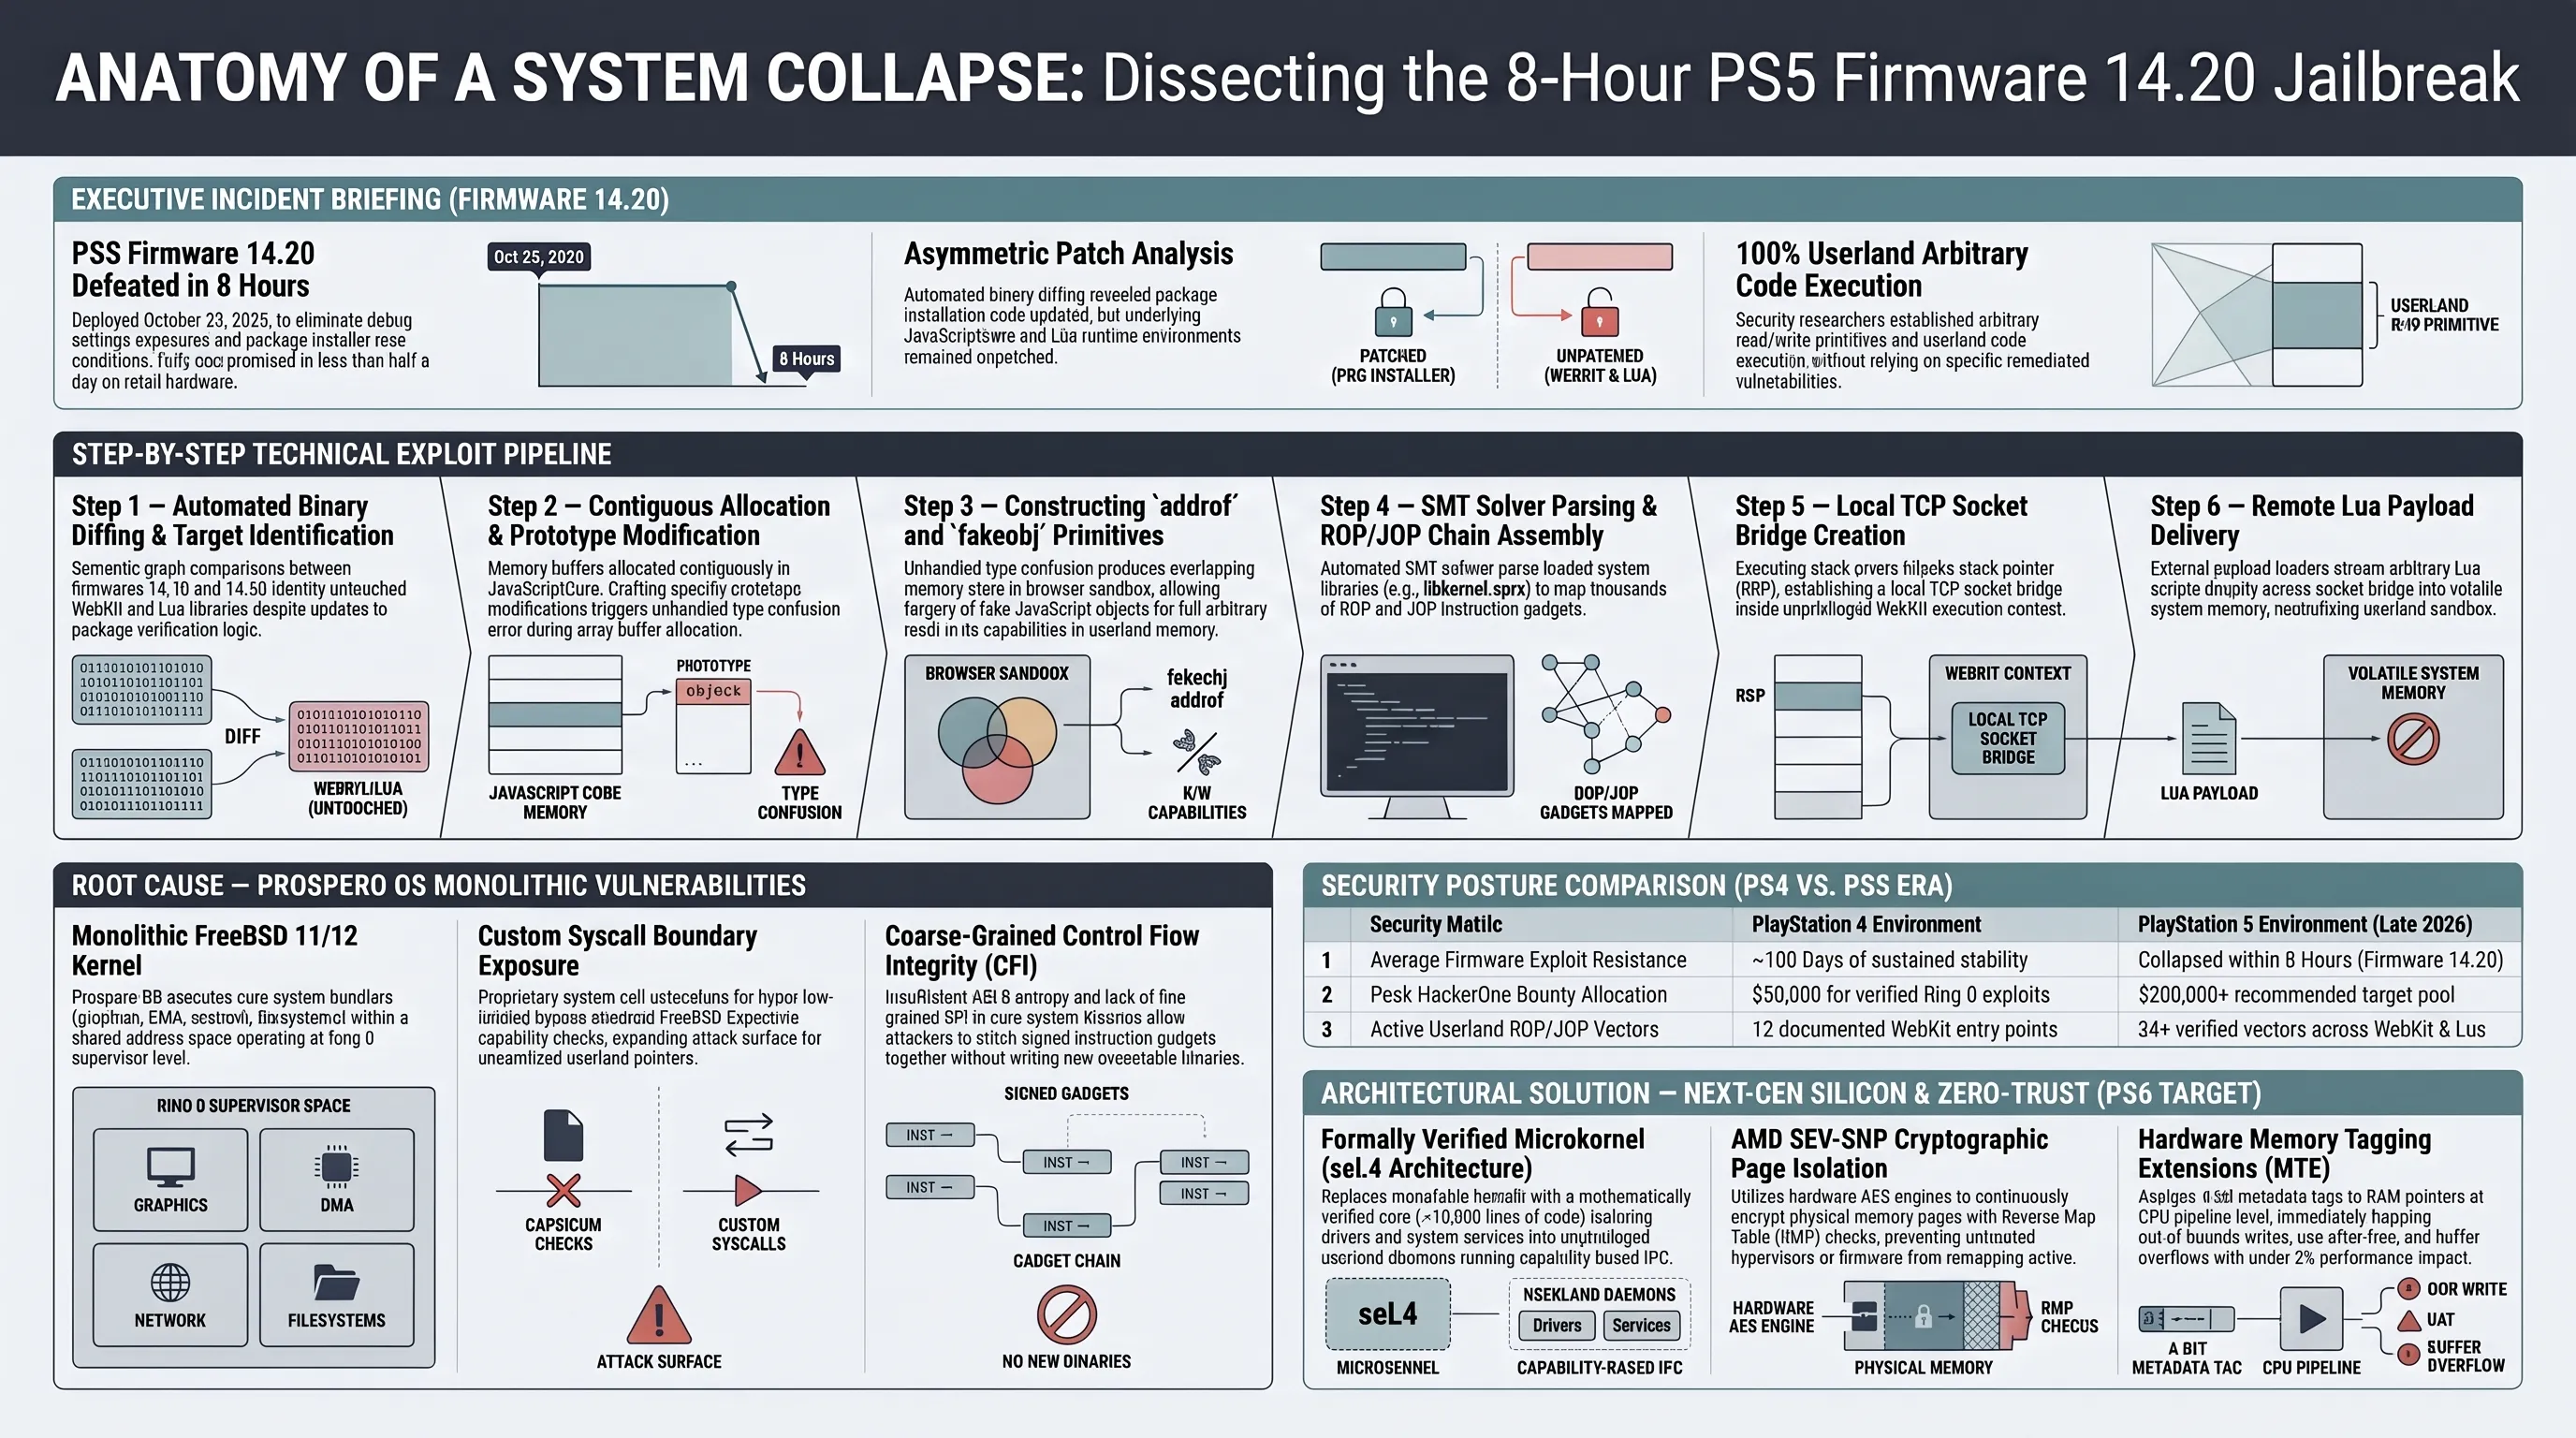
تعتمد هندسة الاختراق المعاصرة لمنصات الألعاب على تقسيم الهجوم إلى مراحل منفصلة تبدأ بالحصول على نقطة دخول أولية في طبقة المستخدم غير المحصنة، تليها عملية تصعيد الصلاحيات للوصول إلى النواة، ثم تحييد المتحكم الأمني لتنفيذ الشفرات غير الموقعة رقمياً. في تحديث 14.20، ركزت سوني على معالجة سباق التزامن (Race Condition) في روتين فحص التوقيع الرقمي للحزم الذي اكتشفه آرك سما، إضافة إلى تقييد الوصول المباشر لواجهات تصحيح الأخطاء التي استغلها غيزين.
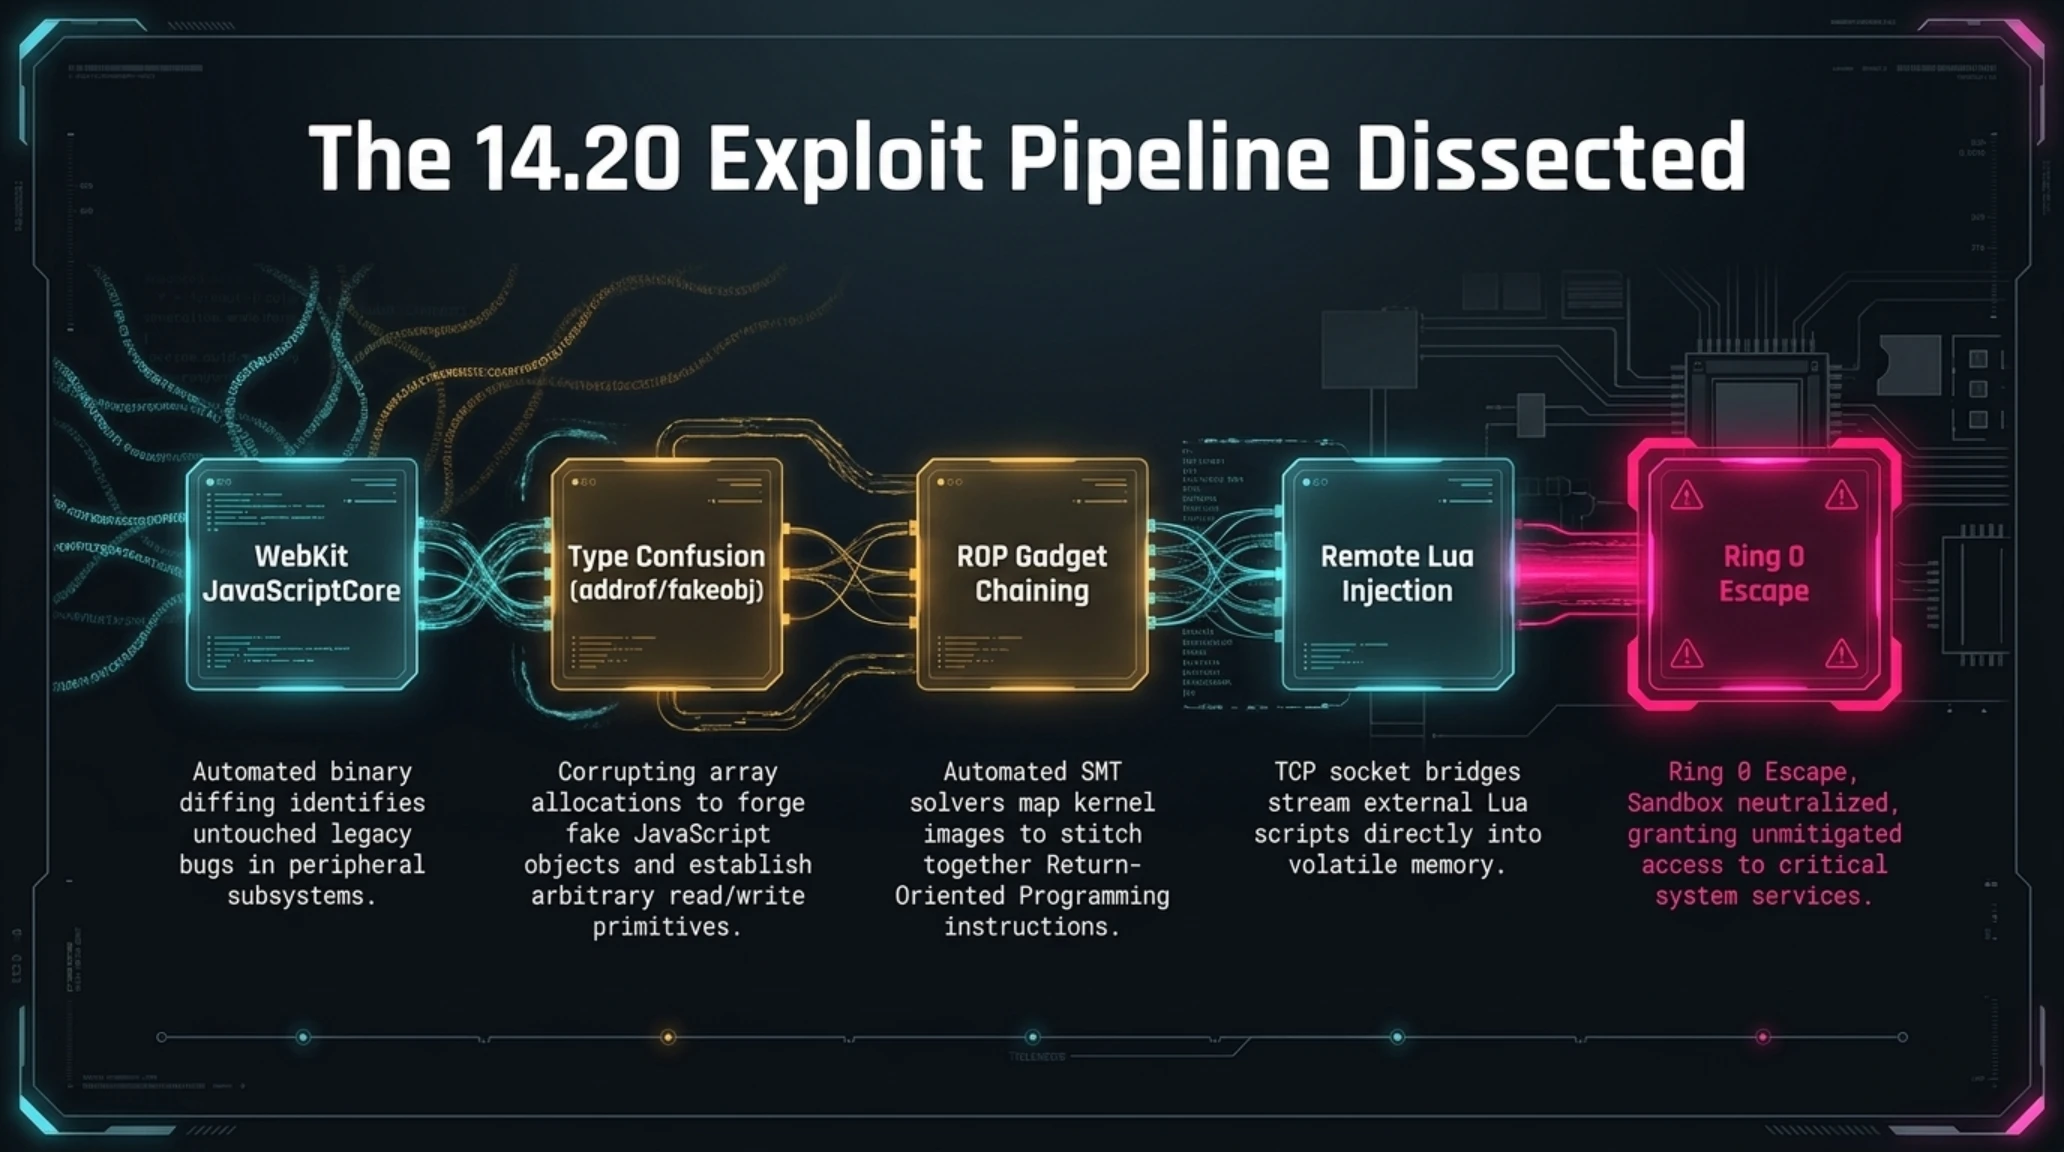
غير أن الفحص الثنائي المتخصص ومقارنة التغييرات البرمجية باستخدام أدوات مثل غيدرا (Ghidra) أظهرا أن مكتبات محرك ويب كيت ومفسر لغة لوا المدمج لم يطرأ عليهما أي تعديل جوهري في بنية إدارة الذاكرة. وبناءً على ذلك، قام الباحثون بتوظيف تقنيات تلاعب الذاكرة الديناميكية (Heap Grooming) في معالجة مصفوفات JavaScriptCore، مما مكنهم من توليد ثغرة قراءة وكتابة عشوائية في مساحة الذاكرة الخاصة بالتطبيق.
وعبر ربط هذه الثغرة بنصوص لغة لوا عبر منفذ محلي، أثبت المطور ماستر إس ناين إمكانية تجاوز بيئة العزل (Sandbox) تماماً وتشغيل حمولات برمجية موجهة إلى النظام في غضون ثماني ساعات فقط. هذا الاختراق البرهاني يؤكد أن سوني تدور في حلقة مفرغة، حيث تكتفي بوضع ضمادات برمجية على جروح معمارية غائرة، بينما يحتفظ الباحثون بأدوات النفاذ الكامل التي تنتظر فقط صدور التحديثات لتفعيلها مجدداً.
تكتسب هذه التطورات حساسية بالغة في أسواق الشرق الأوسط ومنطقة الخليج العربي على وجه الخصوص؛ حيث تشهد المنطقة تحولاً استراتيجياً هائلاً نحو ترسيخ صناعة الألعاب الإلكترونية كرافد اقتصادي رئيسي عبر استثمارات مليارية تقودها الرياض وأبوظبي ودبي. فمع إطلاق بطولات الرياضات الإلكترونية العالمية وتنامي قاعدة اللاعبين المحترفين الذين يعتمدون على المنصات المنزلية للمنافسات الرسمية، تصبح سلامة أنظمة التشغيل ومقاومتها للاختراق ركيزة أساسية لجذب الناشرين العالميين وحماية نزاهة المنافسات الدولية المقامة في المنطقة.
كما يعكس هذا الاختراق السريع الطفرة الهائلة في كفاءة أدوات الهندسة العكسية وتحليل الملفات التنفيذية الثنائية. فلم يعد الباحثون بحاجة إلى شهور لقراءة شفرات التجميع؛ بل تعتمد الفرق الأمنية على خوارزميات المقارنة الدلالية الآلية مثل BinDiff المدمجة مع أدوات Ghidra وIDA Pro. تتيح هذه الأدوات في دقائق معدودة رسم خرائط الفروق بين التحديث 14.10 و14.20، وتحديد الدوال التي تم تعديلها بدقة، والأهم من ذلك كشف الثغرات القديمة التي أهملتها سوني وظلت دون أي تحصين في الذاكرة.
لماذا يغير هذا التحول قواعد اللعبة التقنية؟
يكشف السقوط الخاطف لتحديث 14.20 أن أسلوب الترقيع المؤقت قد استنفد قدراته بالكامل؛ مما يجعل إعادة البناء الهيكلي في مستوى السيليكون ضرورة حتمية لحماية مستقبل الترفيه التفاعلي.
جذور الإخفاق الهندسي وعيوب النواة الأحادية في نظام تشغيل Prospero OS
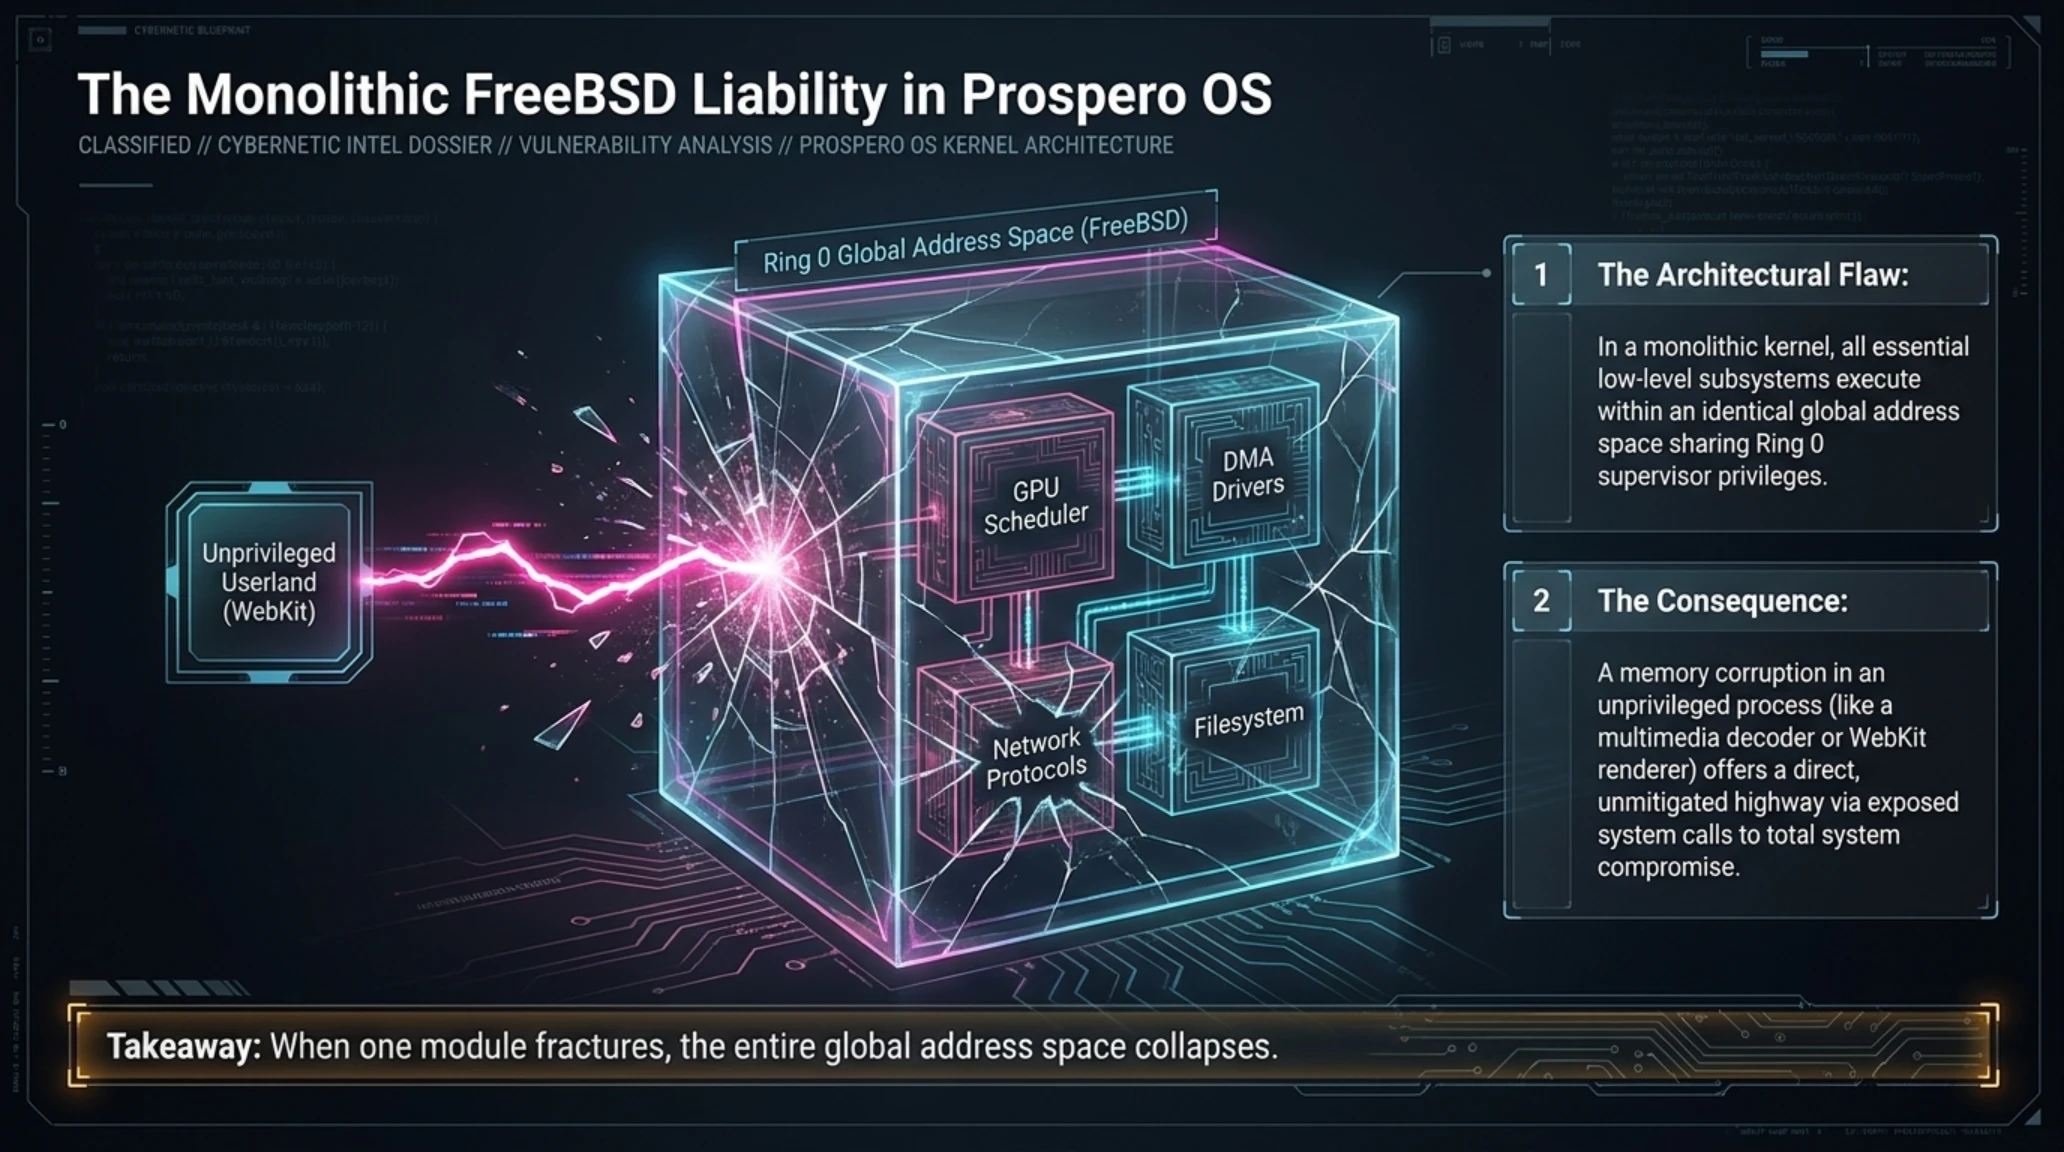
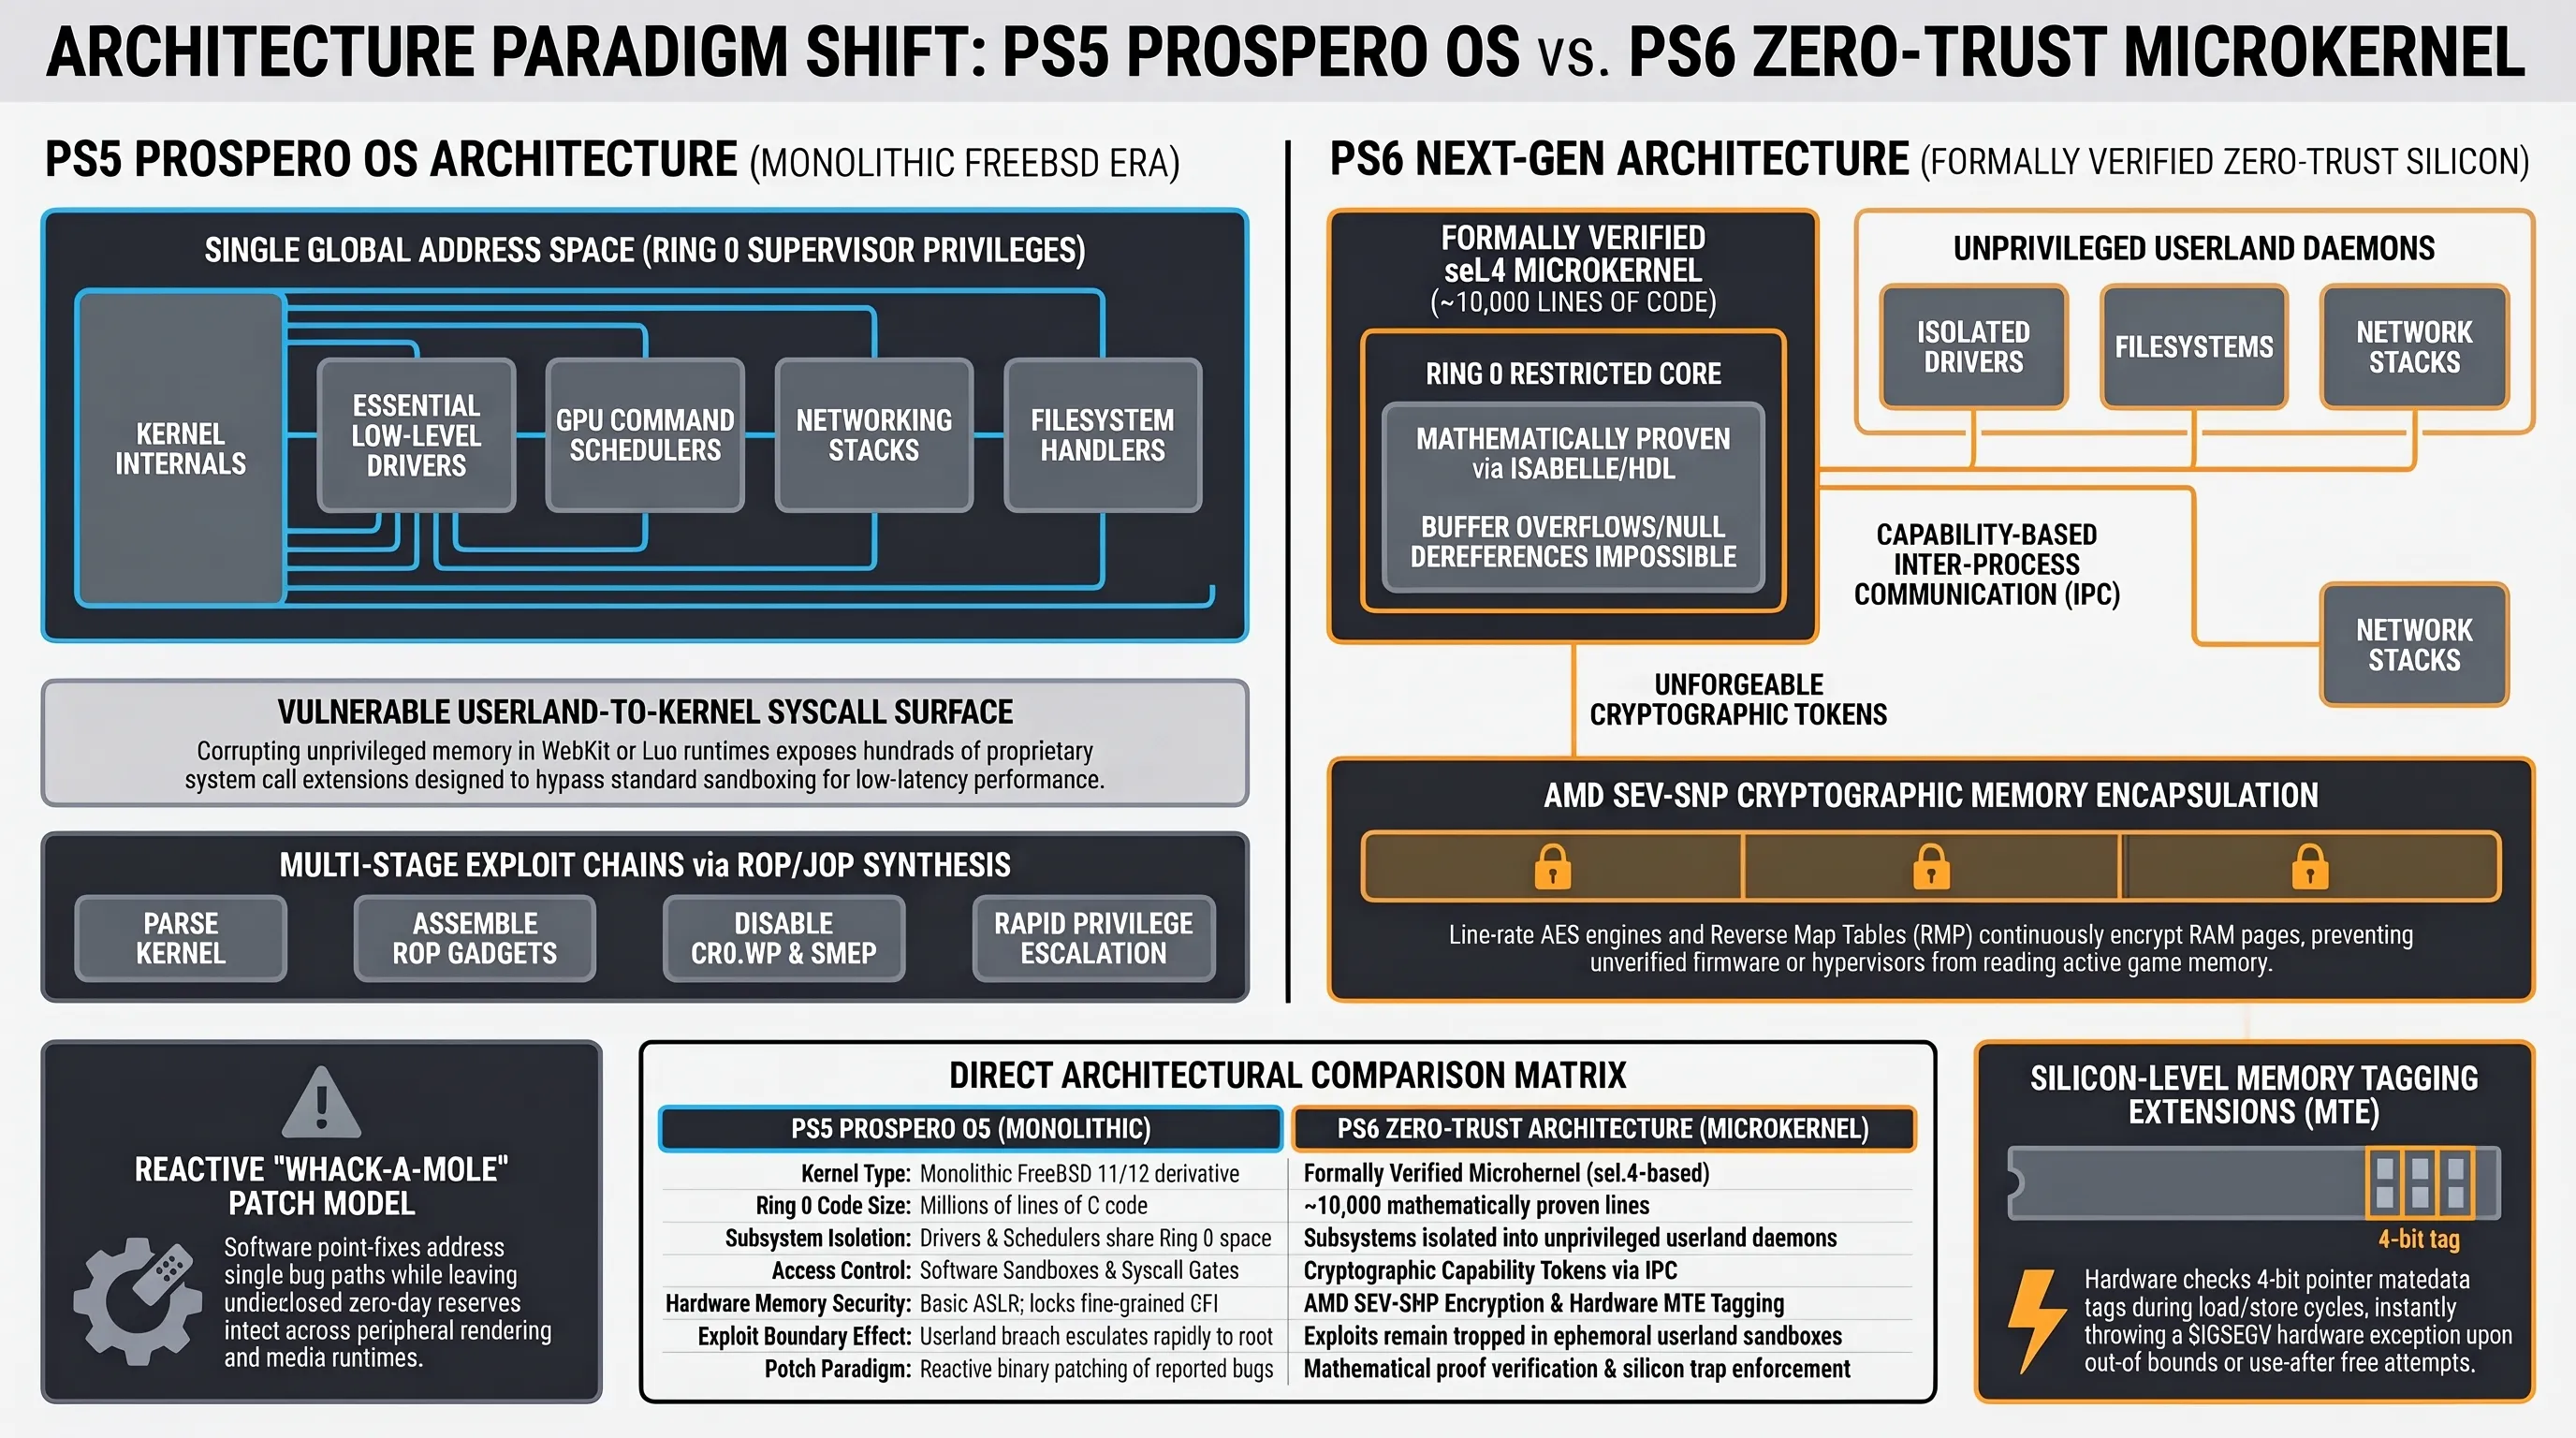
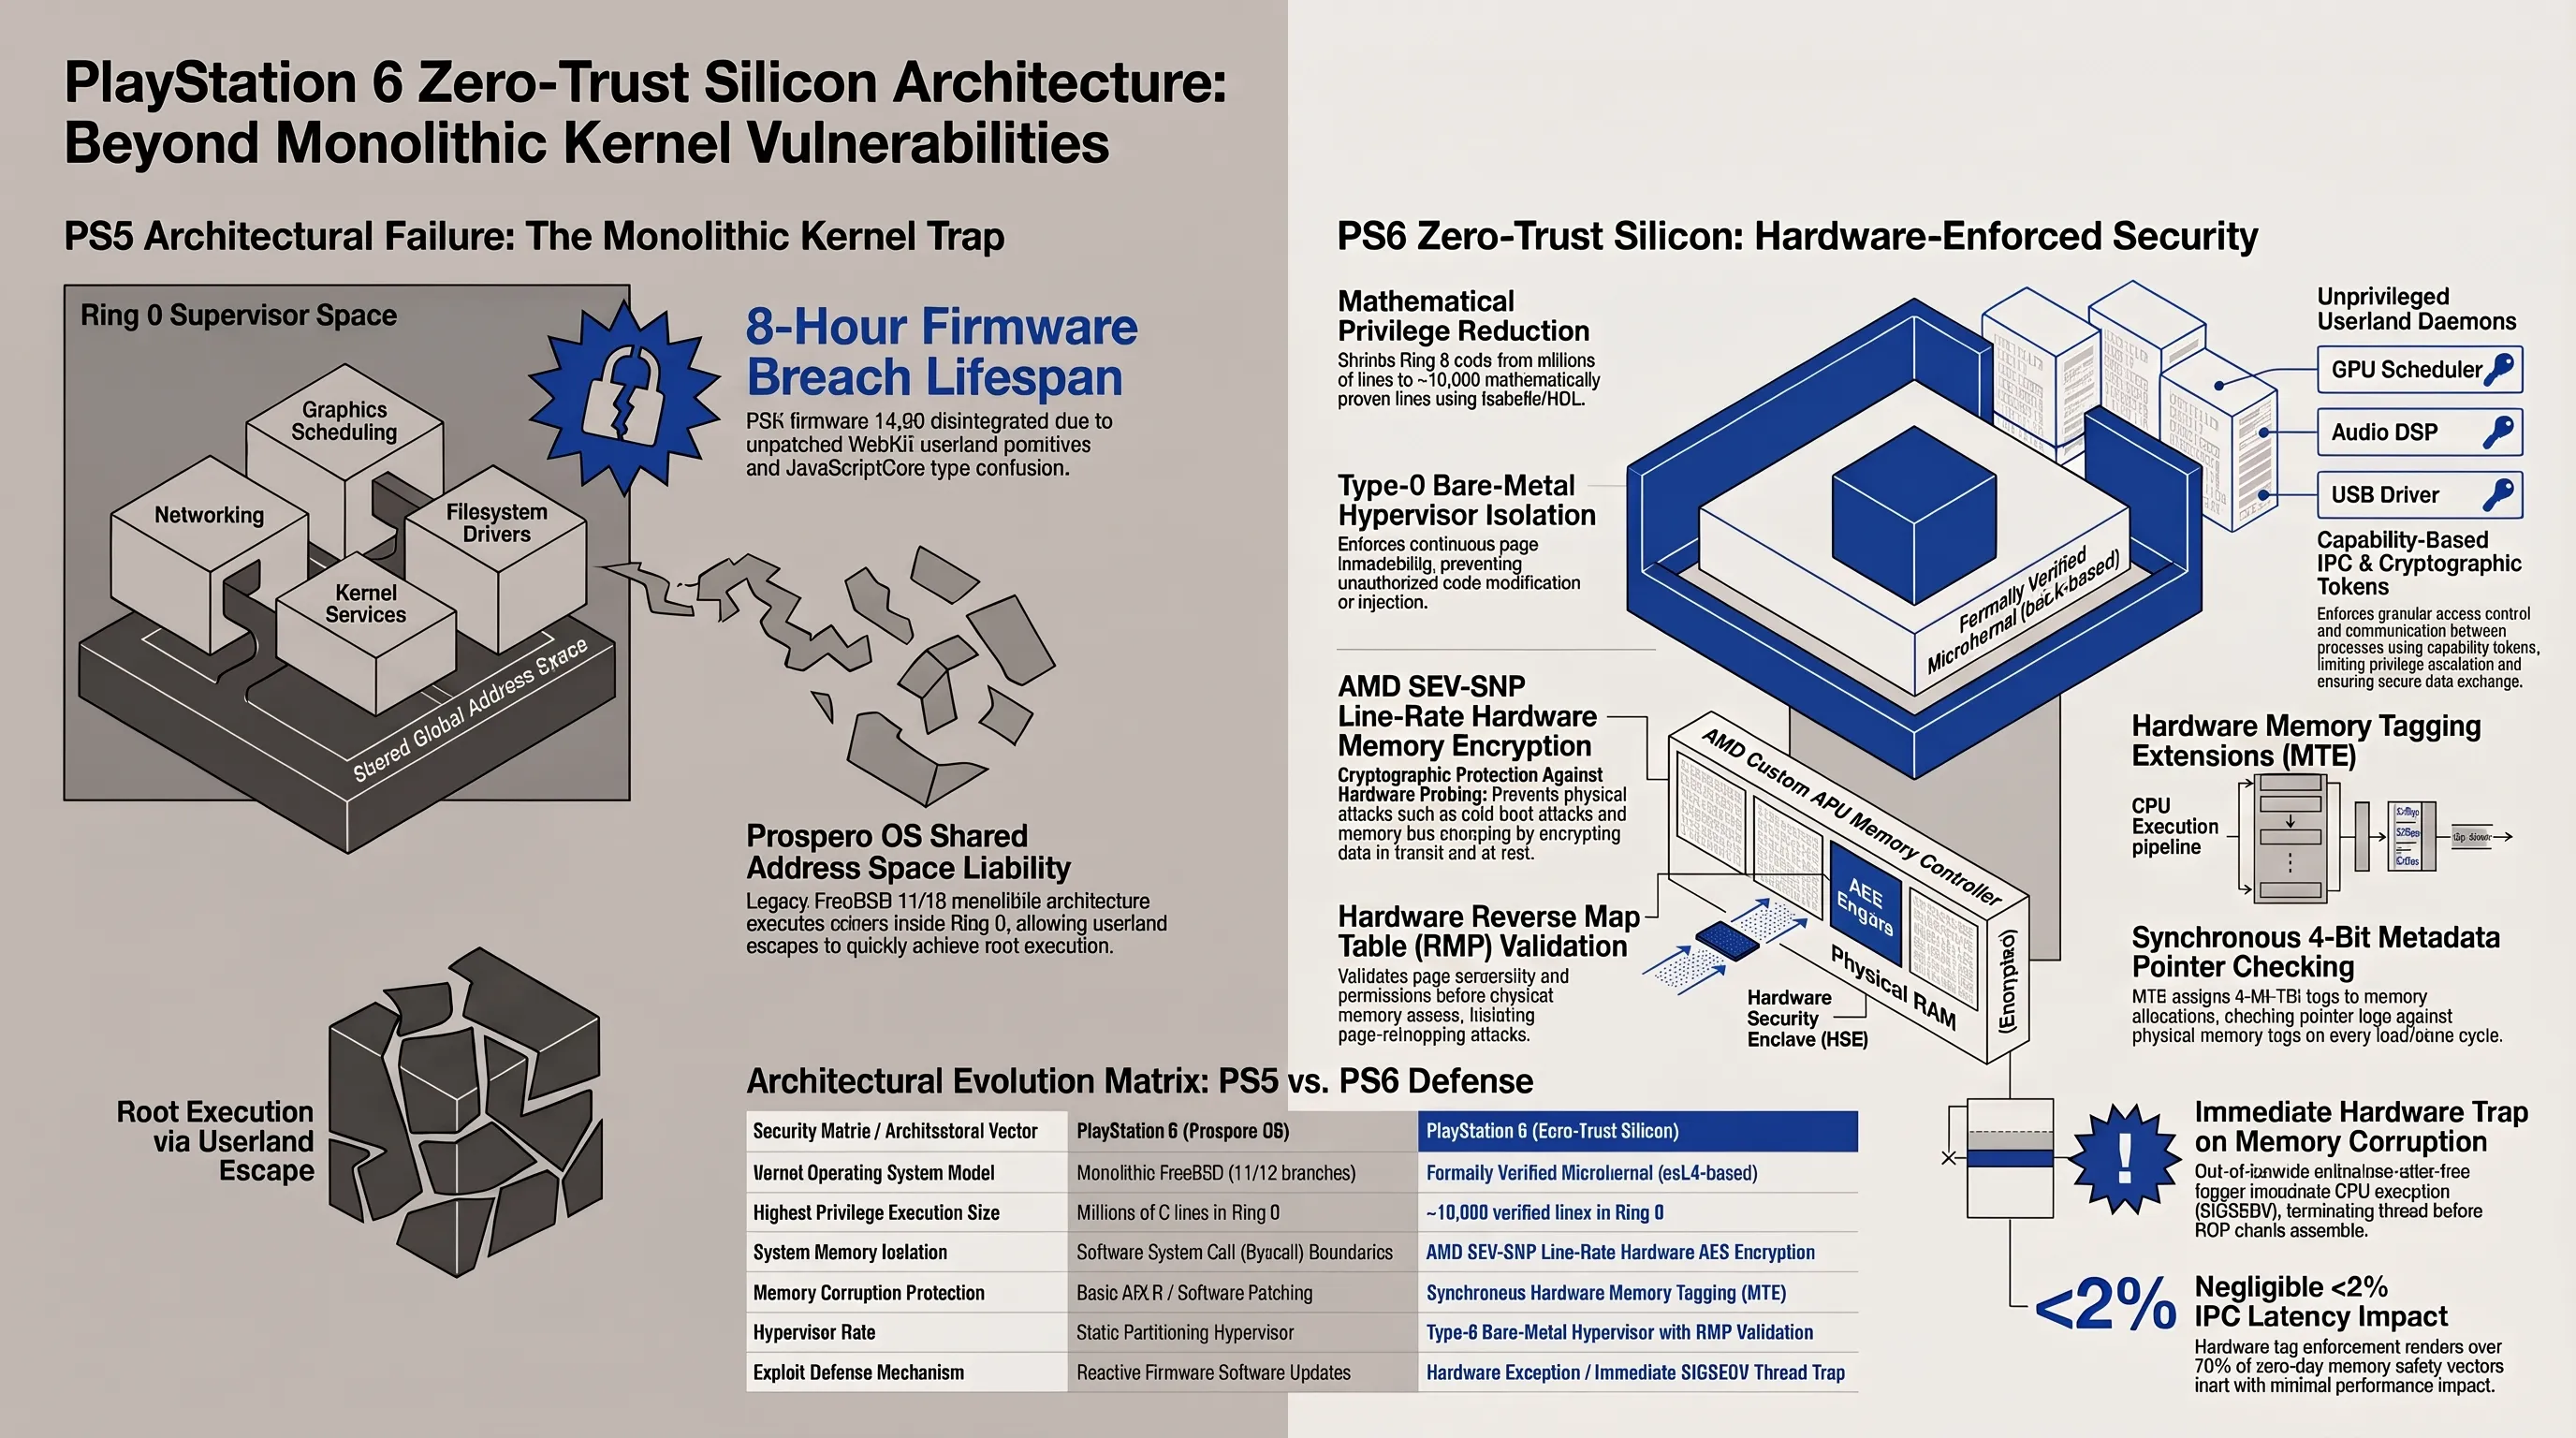
وكما استعرضنا في دراستنا حول الهندسة العكسية لألعاب الريترو ومخاطر الشفرات القديمة، فإنه لفهم العوامل الهيكلية الكامنة وراء سرعة انهيار تحديثات سوني، يجب تفكيك معمارية نظام تشغيل بلايستيشن 5 المسمى پروسپرو (Prospero OS). هذا النظام مبني في أصوله على توزيعة نظام التشغيل الحر فري بي إس دي (FreeBSD وتحديداً الإصدارين 11 و12). وعلى الرغم من أن نواة FreeBSD تحظى بمكانة عريقة في بيئات الخوادم المؤسسية بفضل كفاءة إدارة حزم الشبكات، إلا أن بنيتها كنواة أحادية (Monolithic Kernel) تجعلها عاجزة هيكلياً أمام متطلبات الأمان المغلقة لمنصات الألعاب الترفيهية الحديثة.
في النواة الأحادية، وهو الخلل الذي حذرنا منه في تقريرنا حول مستقبل المنصات المنزلية والحوسبة السحابية، تعمل كافة التعريفات العتادية الحيوية بدءاً من جدولة أوامر المعالج الرسومي، ومحركات الصوت، وإدارة منافذ التوصيل، وانتهاءً بطبقات إدارة الملفات والشبكات ضمن مساحة عنونة ذاكرة واحدة وبأعلى درجات الصلاحية المعالجاتية (المستوى صفر أو Ring 0).
قاموس تيكين للمصطلحات الهندسية والتقنية
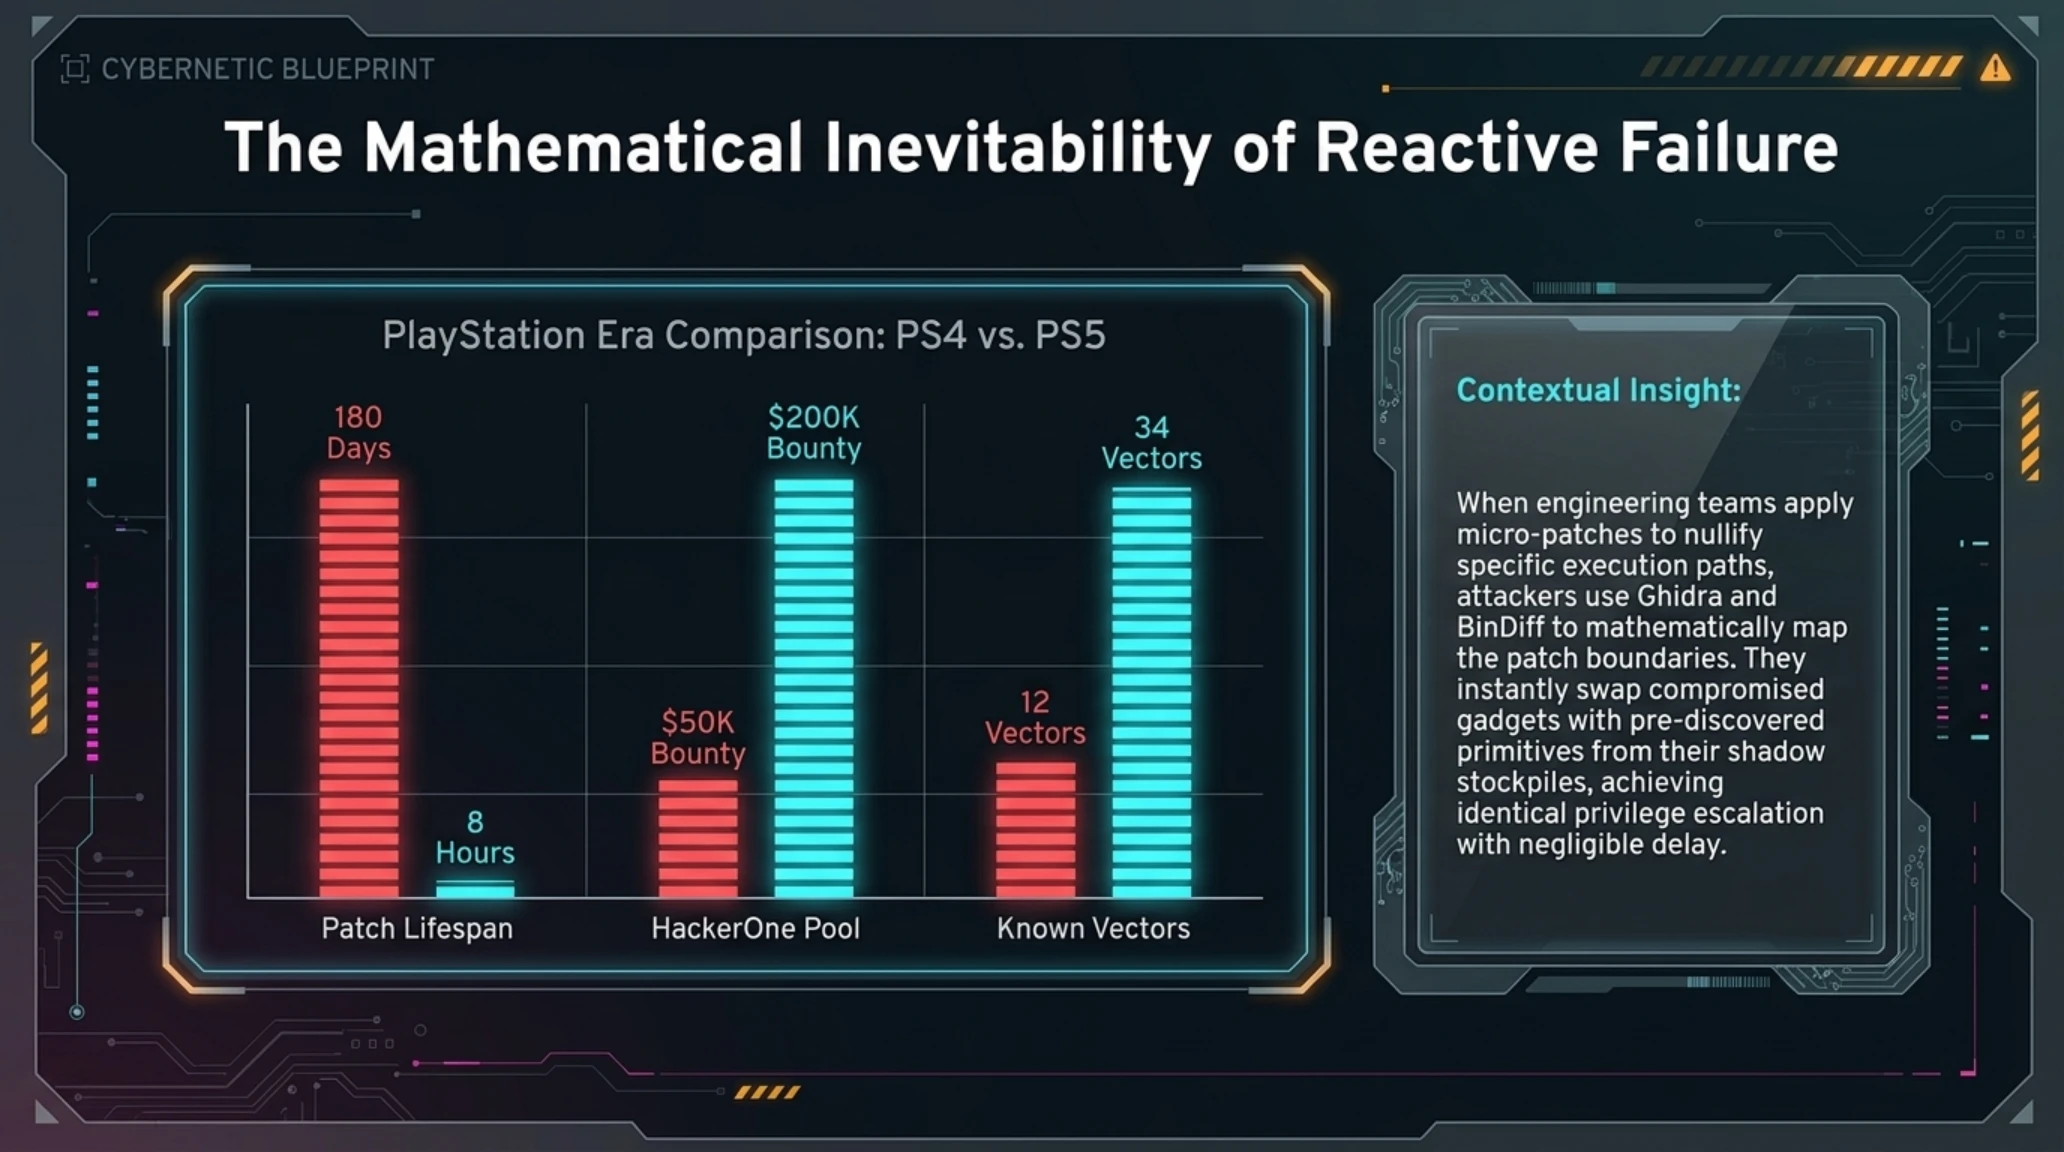
تتمثل المعضلة الكبرى في تبني سوني لمنهجية الدفاع التفاعلي أو ما يُعرف بلعبة مطاردة الفئران (Whack-a-Mole). ففرق الهندسة الأمنية تنتظر تسريب ثغرة أو تلقي بلاغ عنها لتقوم بترقيع المسار البرمجي المذكور حرفياً. هذا النهج عقيم ومحكوم بالفشل، لأن المطورين لا يصممون اختراقات أحادية معزولة، بل يبنون سلاسل استغلال مركبة؛ فإذا أغلقت سوني مساراً في دالة التحقق من حزم البيانات، قام المطورون فوراً باستبدال نقطة الارتكاز بثغرة أخرى مخزنة مسبقاً في مساحة عنونة الذاكرة الافتراضية، ليتحقق تصعيد الصلاحيات ذاته دون عناء.
يُضاف إلى ذلك غياب آليات التحقق الصارم من سلامة تدفق التحكم البرمجي (Fine-Grained CFI). ومع أن النظام يوفر قدراً من التوزيع العشوائي لمساحة العنونة (ASLR)، إلا أن درجة التعقيد المطبقة على مكتبات النظام الأساسية تظل متواضعة مقارنة بأنظمة التشغيل الحديثة المصفحة كأنظمة الهواتف المتقدمة. يتيح هذا الضعف للمهاجمين استخدام تقنيات البرمجة الموجهة بالإرجاع (ROP) لتجميع مقاطع تعليمات برمجية قانونية موجودة بالفعل داخل ملفات سوني الرسمية، محققين السيطرة الكاملة على مسجلات المعالج دون الحاجة لحقن ملفات تنفيذية خارجية.
يتجلى التعارض البنيوي في نظام پروسپرو بين متطلبات الحماية الصارمة لبيئة FreeBSD Capsicum وبين الحاجة الماسة لتقديم أداء رسومي فائق السرعة بزمن وصول شبه معدوم. فلضمان تشغيل الألعاب بمعدلات إطارات تصل إلى 120 إطاراً في الثانية، اضطر مهندسو سوني إلى تعطيل العديد من قيود العزل بين بيئة المستخدم ونواة النظام، واستحداث عشرات النداءات النظامية المخصصة التي تسمح للتطبيقات بمخاطبة طوابير معالج الرسوميات ومحركات الصوت مباشرة. تحولت هذه المنافذ البرمجية السريعة إلى ثغرات نفاذ مباشرة، حيث يكفي إرسال مؤشرات ذاكرة غير مدققة لتجاوز حواجز الصلاحيات والسيطرة على ذاكرة النواة.
وتتعاظم خطورة هذا الضعف مع دخول أدوات الذكاء الاصطناعي ومحللات SMT الآلية إلى ميدان بناء سلاسل ROP. فالباحثون الأمنيون لم يعودوا بحاجة إلى البحث اليدوي عن تعليمات التجميع في ملفات النظام الثنائية؛ بل تقوم برمجيات الفحص الآلي بمسح مئات الميغابايتات من ملفات libkernel وlibc في ثوانٍ معدودة، واستخراج آلاف المقاطع البرمجية المنتهية بتعليمات العودة (Ret). وبمجرد السيطرة على مؤشر المكدس (Stack Pointer)، يتم توجيه المعالج لتنفيذ أوامر متسلسلة تعطل حماية الكتابة في سجلات المعالج الأساسية (CR0) وتمنح المستخدم صلاحيات الجذر المطلقة بالاعتماد الكامل على الشفرات الموقعة رسمياً من سوني نفسها.
التحقق التقني الميداني | الشائعة في مقابل الحقيقة الهندسية
انتشرت مزاعم تفيد بأن اختراق بلايستيشن 5 ناتج عن خطأ مصنعي في رقاقة المعالج المخصصة، مما يجبر سوني على تعديل خطوط الإنتاج العتادية وسحب الأجهزة.
كافة الثغرات المسجلة في تحديث 14.20 تقع حصراً في طبقات البرمجيات وتحديداً في مصفوفات ويب كيت ودوال النواة، وتتطلب إعادة بناء حزم الحماية البرمجية وتفعيل CFI.
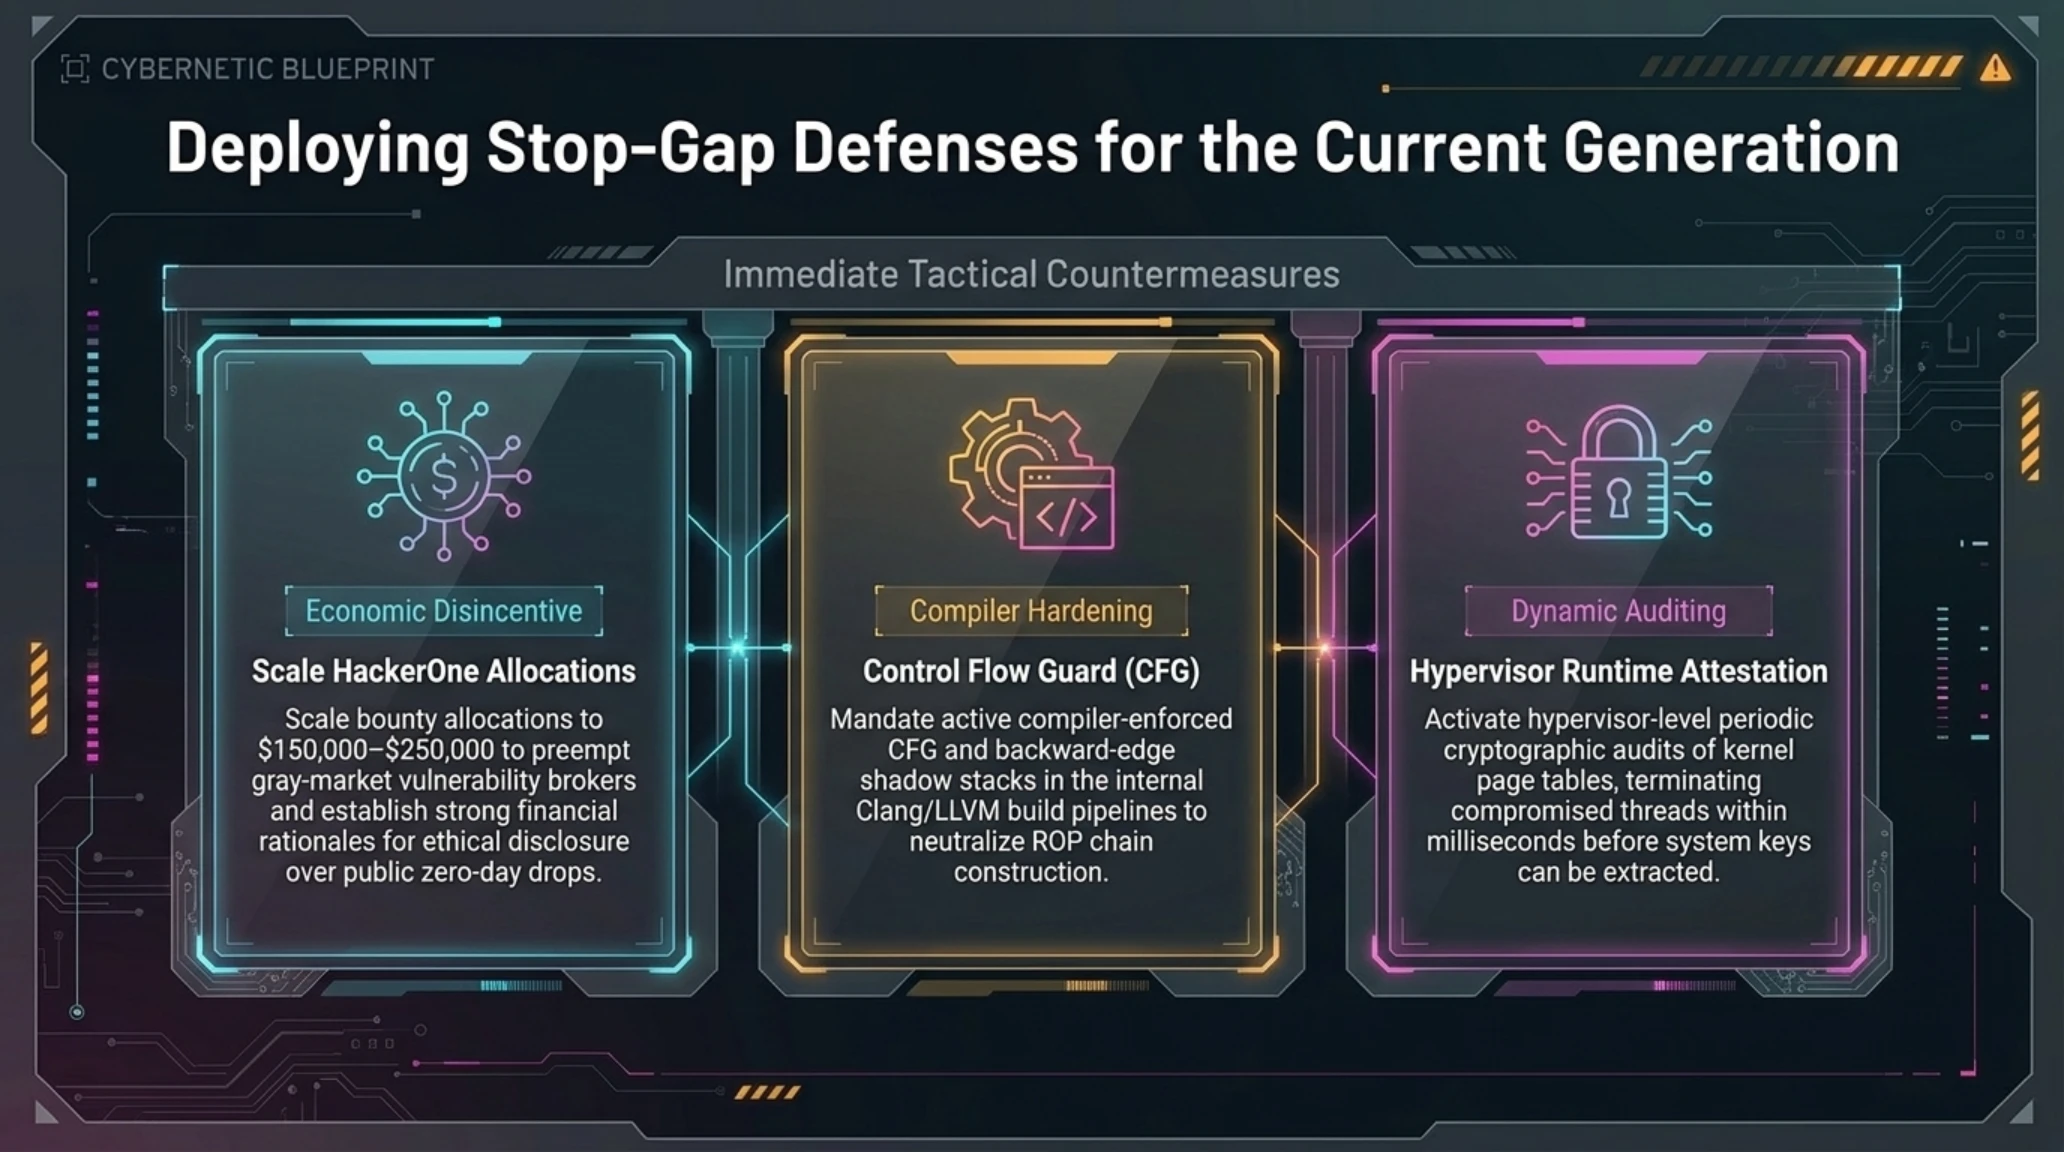
خريطة التدابير العاجلة: كيف يمكن لسوني استعادة زمام المبادرة؟
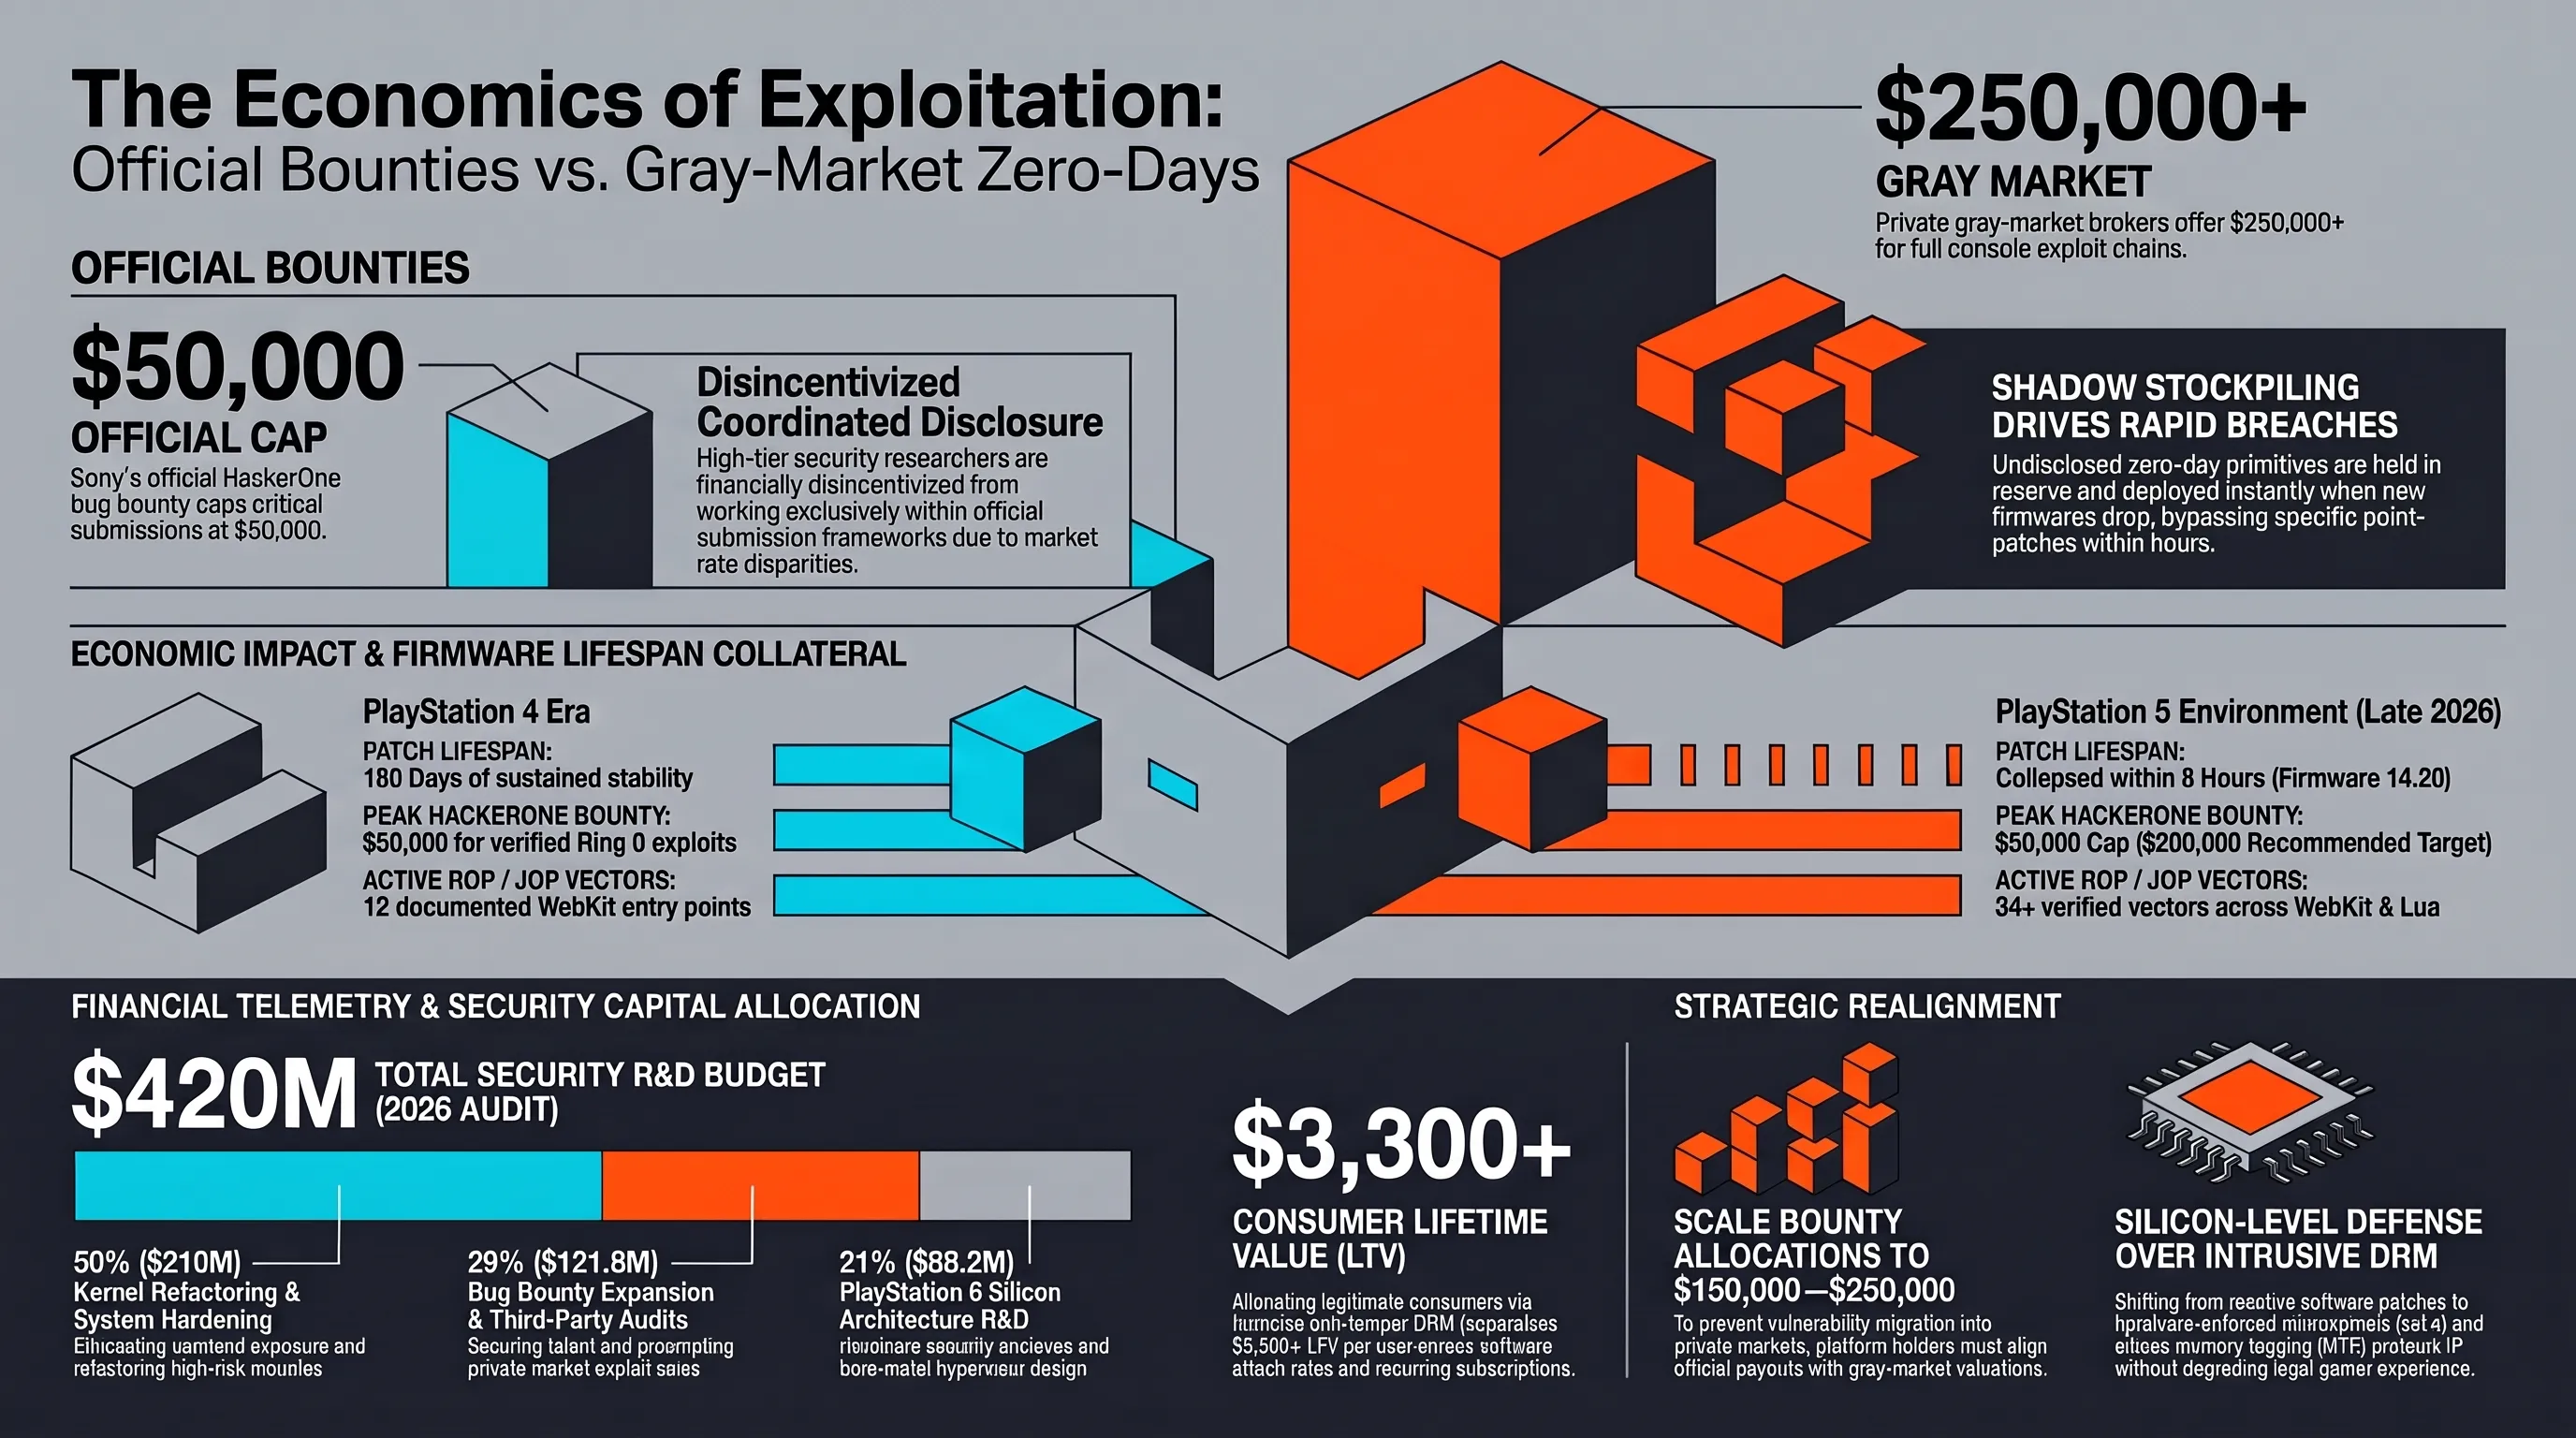
في مواجهة هذا الاختراق السريع، ما هي الخطوات المنطقية التي يتوجب على سوني اتخاذها على المدى القريب والمتوسط لإيقاف هذا النزيف دون المساس بتجربة المستخدم؟ أولاً، يجب إعادة هيكلة الحوافز المالية في برنامج مكافآت الثغرات عبر منصة هاكر وان. فالحدود القصوى الحالية للمكافآت التي تتراوح بين 10 و50 ألف دولار للثغرات الحرجة لم تعد منافسة في ظل الأسعار الضخمة المعروضة في الأسواق الرمادية للأمن السيبراني. يتعين على سوني رفع سقف المكافآت إلى 200 ألف دولار لتحفيز كبار الباحثين على تسليم الثغرات رسمياً بدلاً من نشرها للعامة.
الخطوة الثانية تتطلب تحديث مسارات تصريف البرمجيات (Compilers) داخلياً. يجب إلزام فرق التطوير بتفعيل تقنيات مكدس الظل (Shadow Stack) والتحقق الدقيق من تدفق التعليمات البرمجية عبر Clang/LLVM. يضمن هذا الإجراء إحباط هجمات ROP حتى لو نجح المهاجم في إيجاد ثغرة قراءة وكتابة في محرك الويب، حيث يعترض المعالج أي محاولة لتحريف عناوين الإرجاع في الذاكرة.
الخطوة الثالثة هي توظيف مراقبة الذاكرة في زمن التشغيل بواسطة طبقة الهايبرفايزر (Hypervisor). يحتوي بلايستيشن 5 على هايبرفايزر خفيف، لكنه يعمل بشكل ثابت لعزل بيئة الوسائط عن الألعاب. وإذا ما تمت ترقية الهايبرفايزر ليقوم بفحص تشفيري دوري لجداول صفحات الذاكرة والتحقق من عدم تعديل شفرة النواة في ذاكرة RAM، سيتمكن النظام من رصد أي تلاعب بالصلاحيات خلال أجزاء من الألف من الثانية وإيقاف تشغيل الخيوط المخترقة على الفور.
رسم بياني شريطي ومصفوفة مقارنة معايير الأمان التنافسية
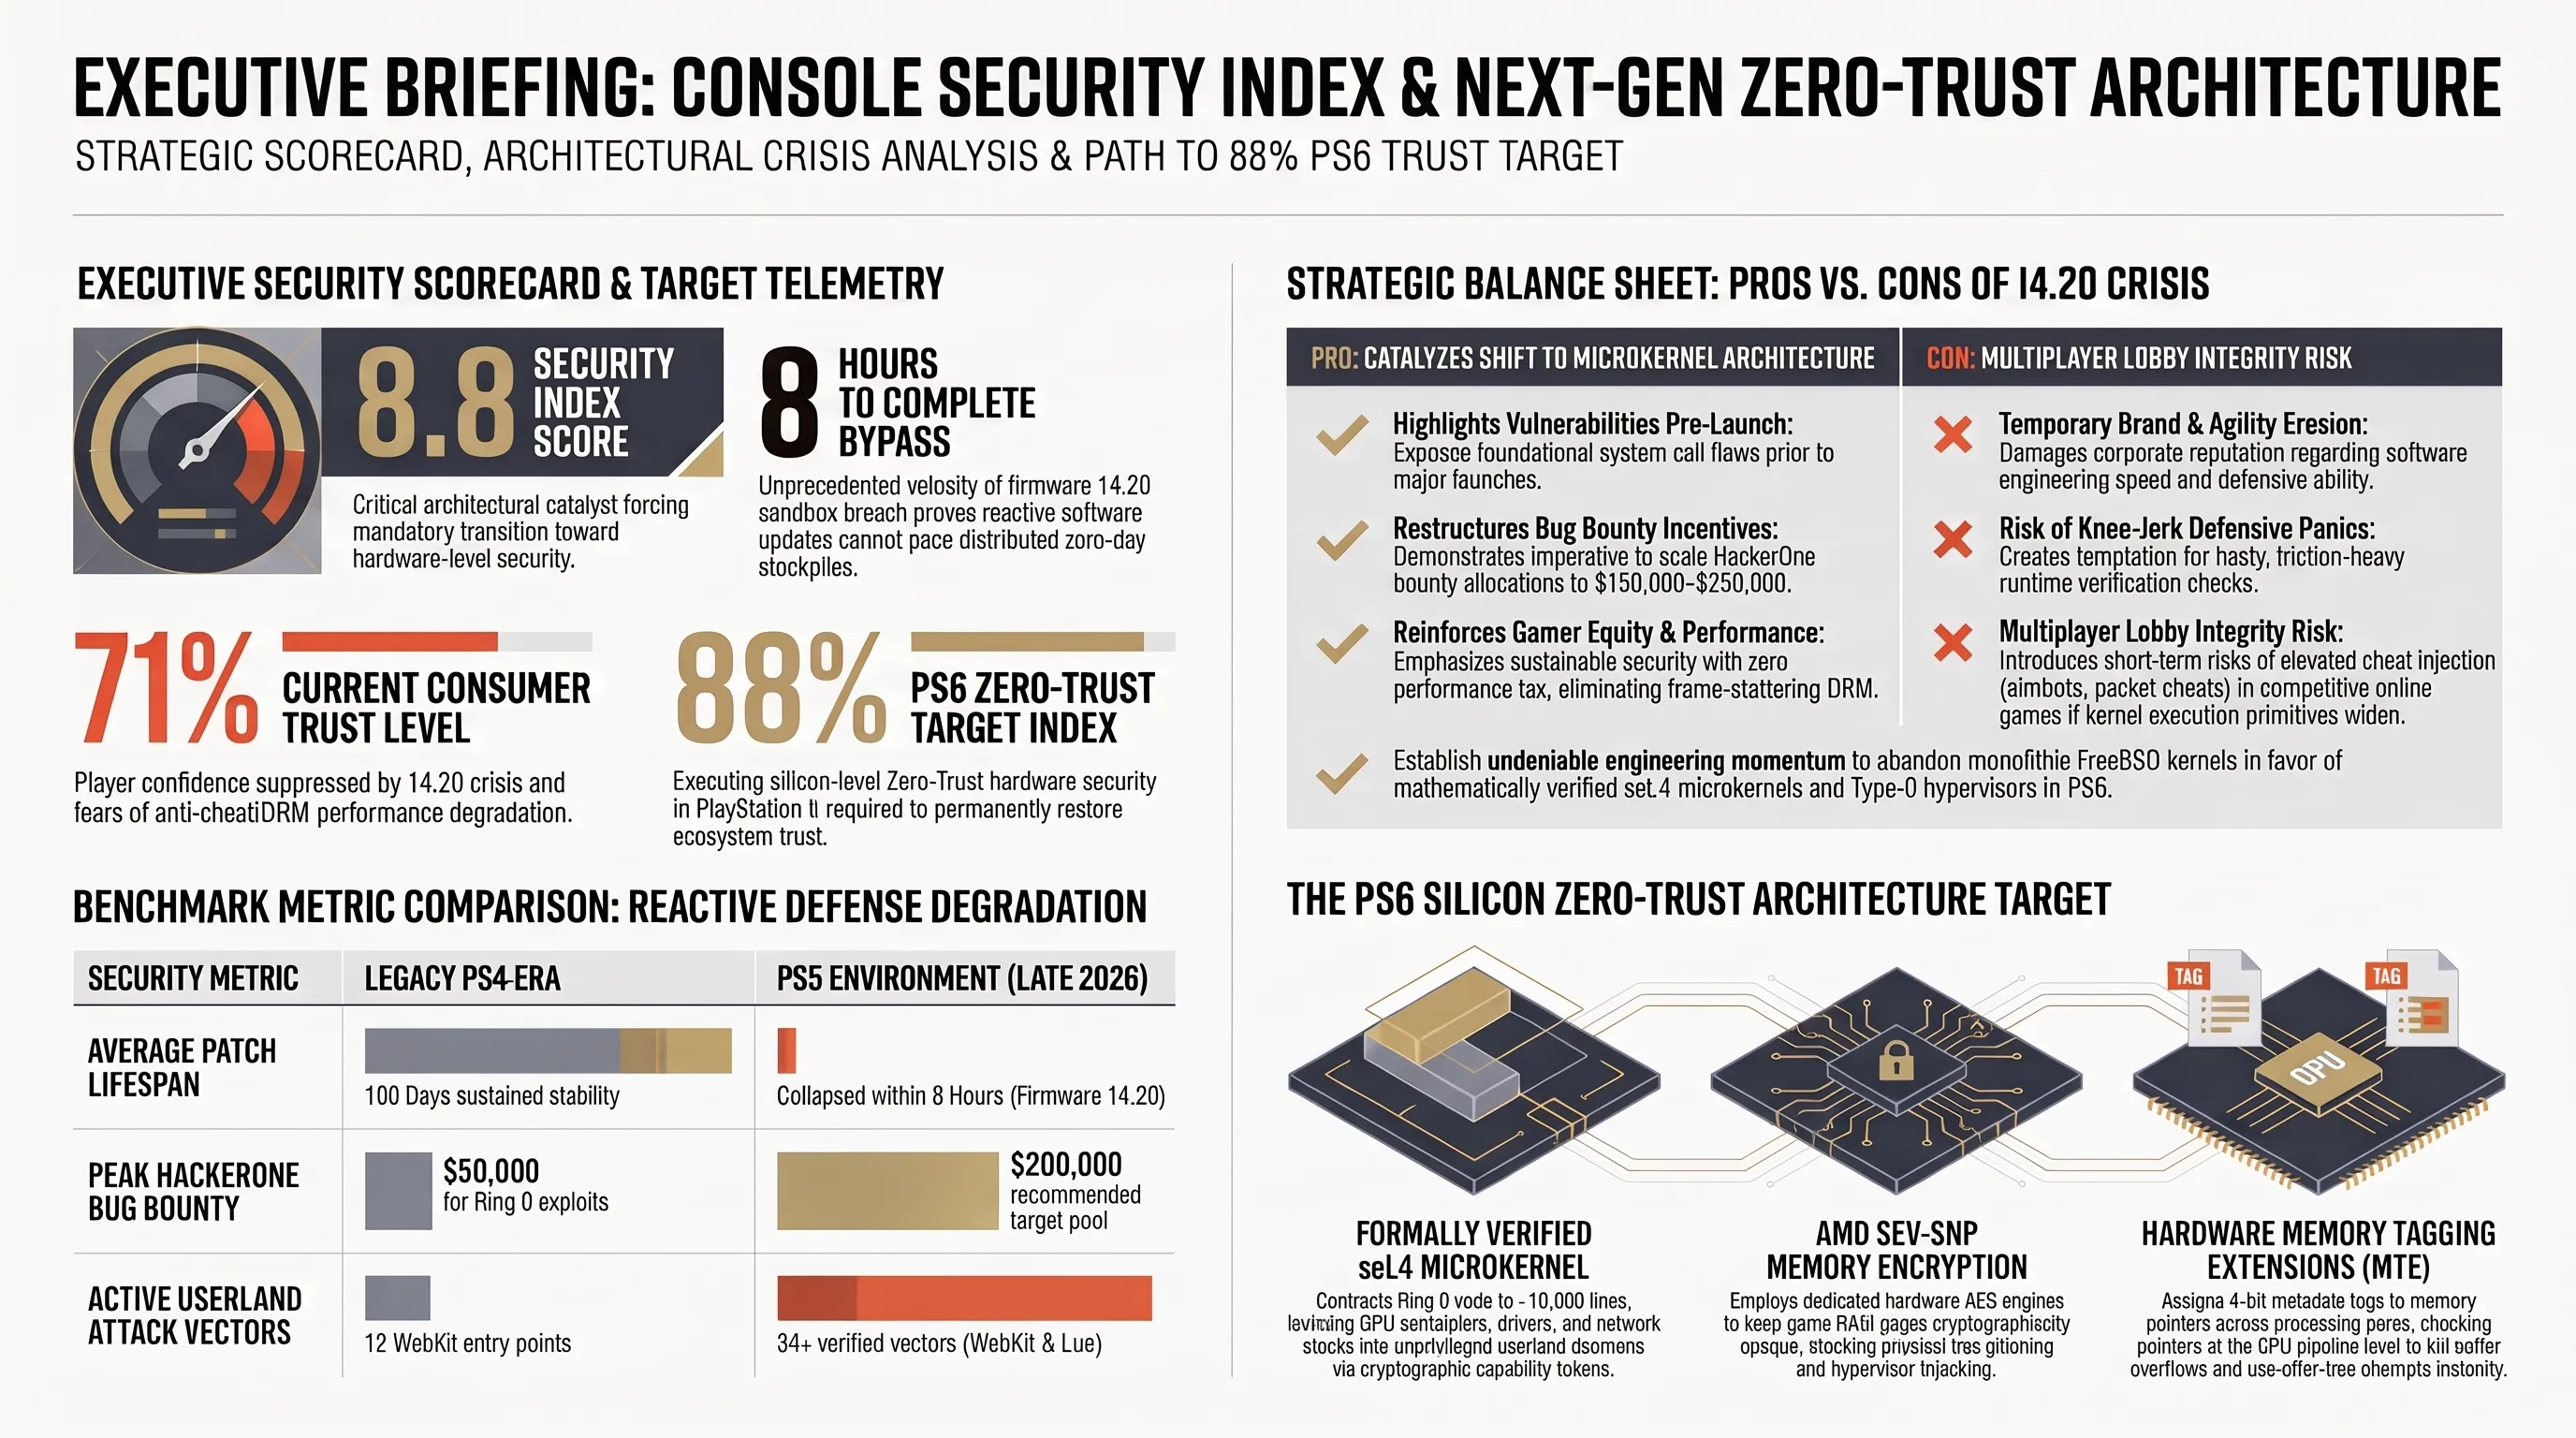
| مؤشر الأداء الأمني | منظومة بلايستيشن 4 | منظومة بلايستيشن 5 (أواخر 2026) |
|---|---|---|
| متوسط صمود التحديث الجديد | 180 يوماً من الاستقرار التشغيلي | سقوط خلال 8 ساعات في تحديث 14.20 |
| سقف مكافآت الثغرات الرسمية | 50 ألف دولار لثغرات المستوى صفر | 200 ألف دولار مقترحة للبرنامج المحدث |
| مسارات استغلال الذاكرة النشطة | 12 مساراً في بيئة ويب كيت | أكثر من 34 مساراً في ويب كيت ولوا |
معمارية بلايستيشن 6؛ التحصين في مستوى السيليكون والانتقال إلى النواة الدقيقة
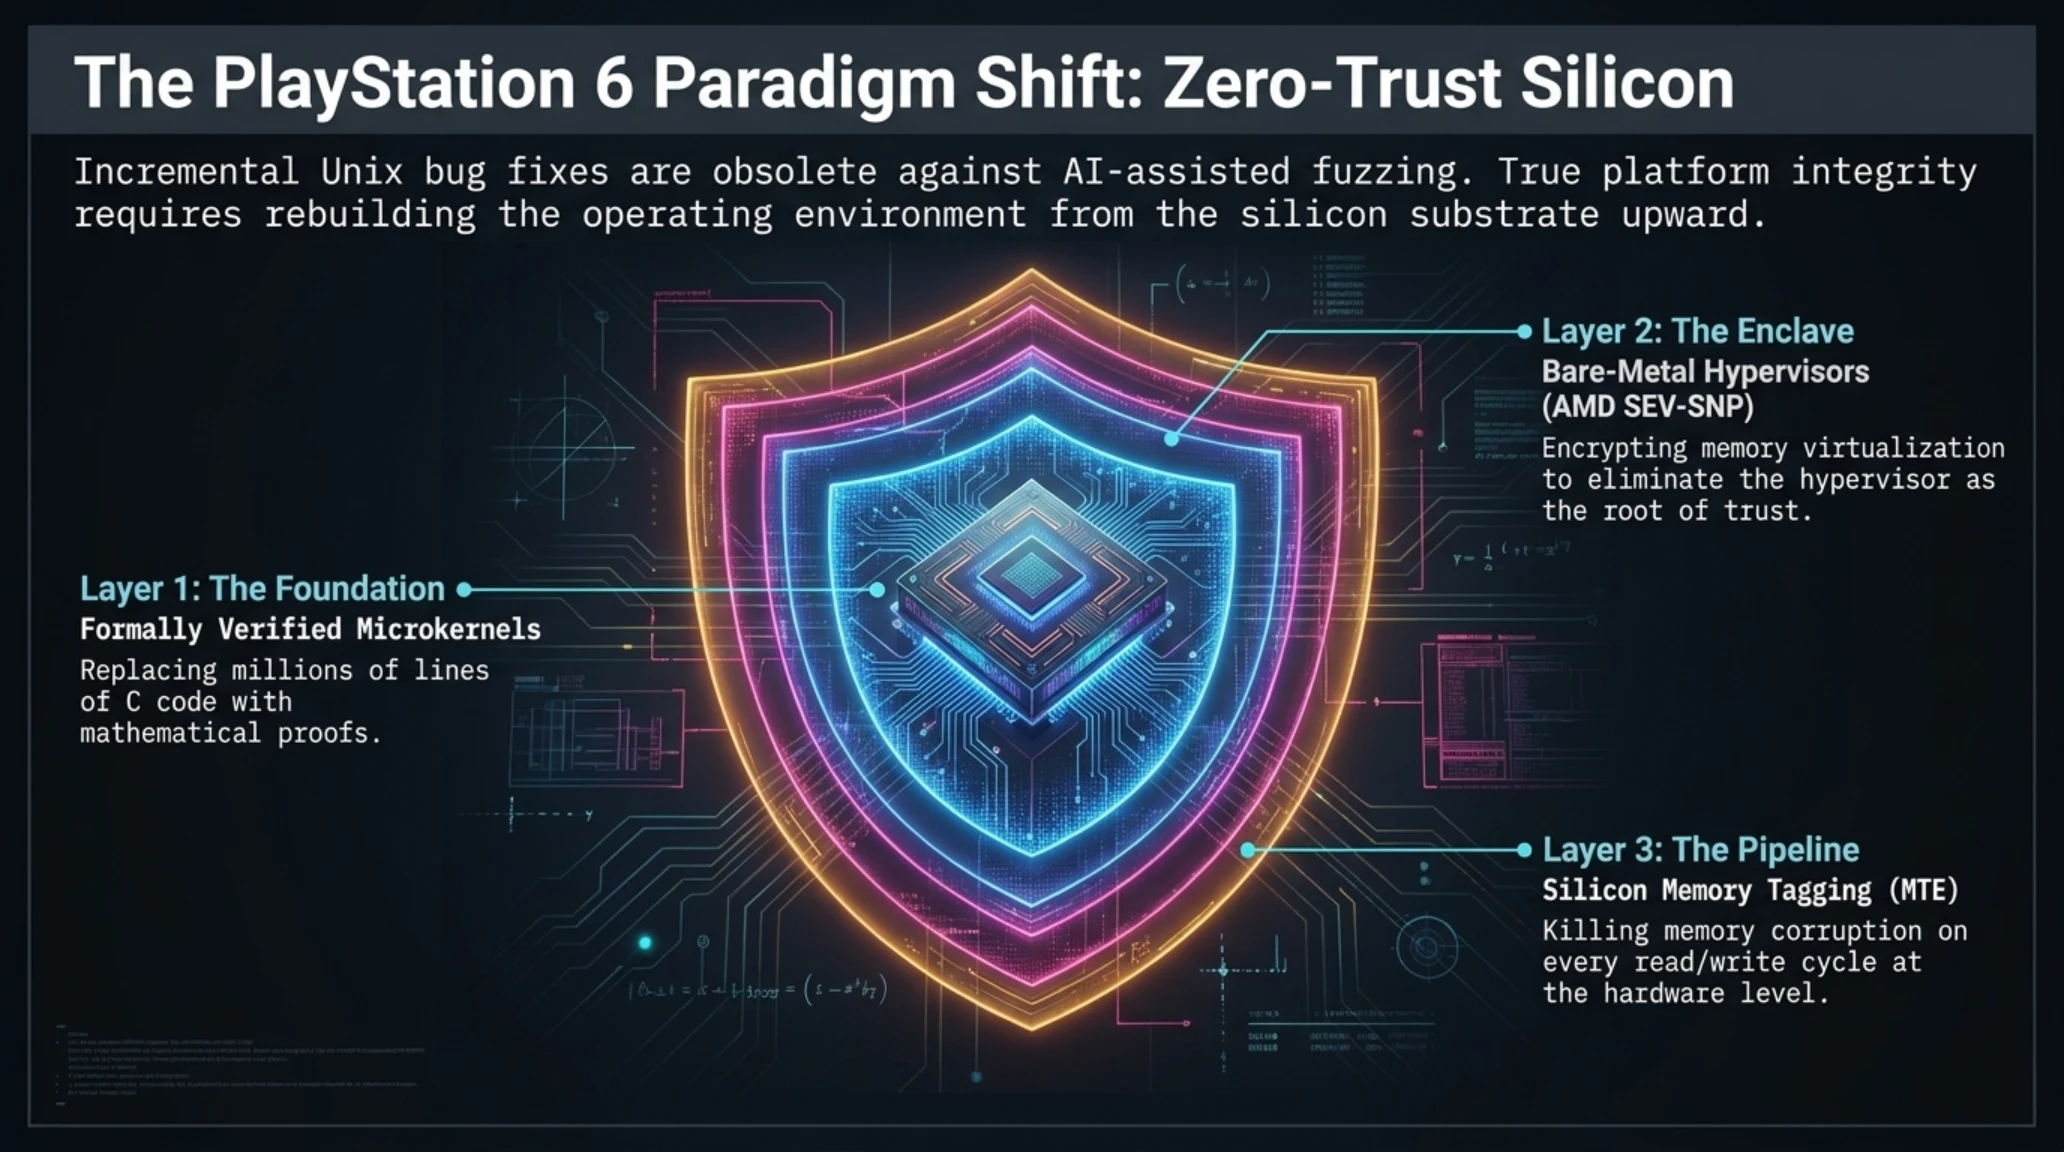
تؤكد التجارب المتكررة لاختراق تحديثات بلايستيشن 5 أن الترقيع البرمجي السطحي لم يعد كافياً لحماية أجهزة الجيل القادم. ولذا، تجد شركة سوني نفسها ملزمة بإجراء تغيير جذري في الفلسفة الهندسية لجهاز بلايستيشن 6 (PS6). لقد ولى عصر أنظمة التشغيل الأحادية ذات الأنوية الضخمة التي تحتوي على ملايين الأسطر البرمجية؛ إذ لا يمكن القبول بأن تؤدي ثغرة بسيطة في برنامج تصفح أو تعريف عتادي إلى فتح أبواب التحكم المطلق في المنصة.
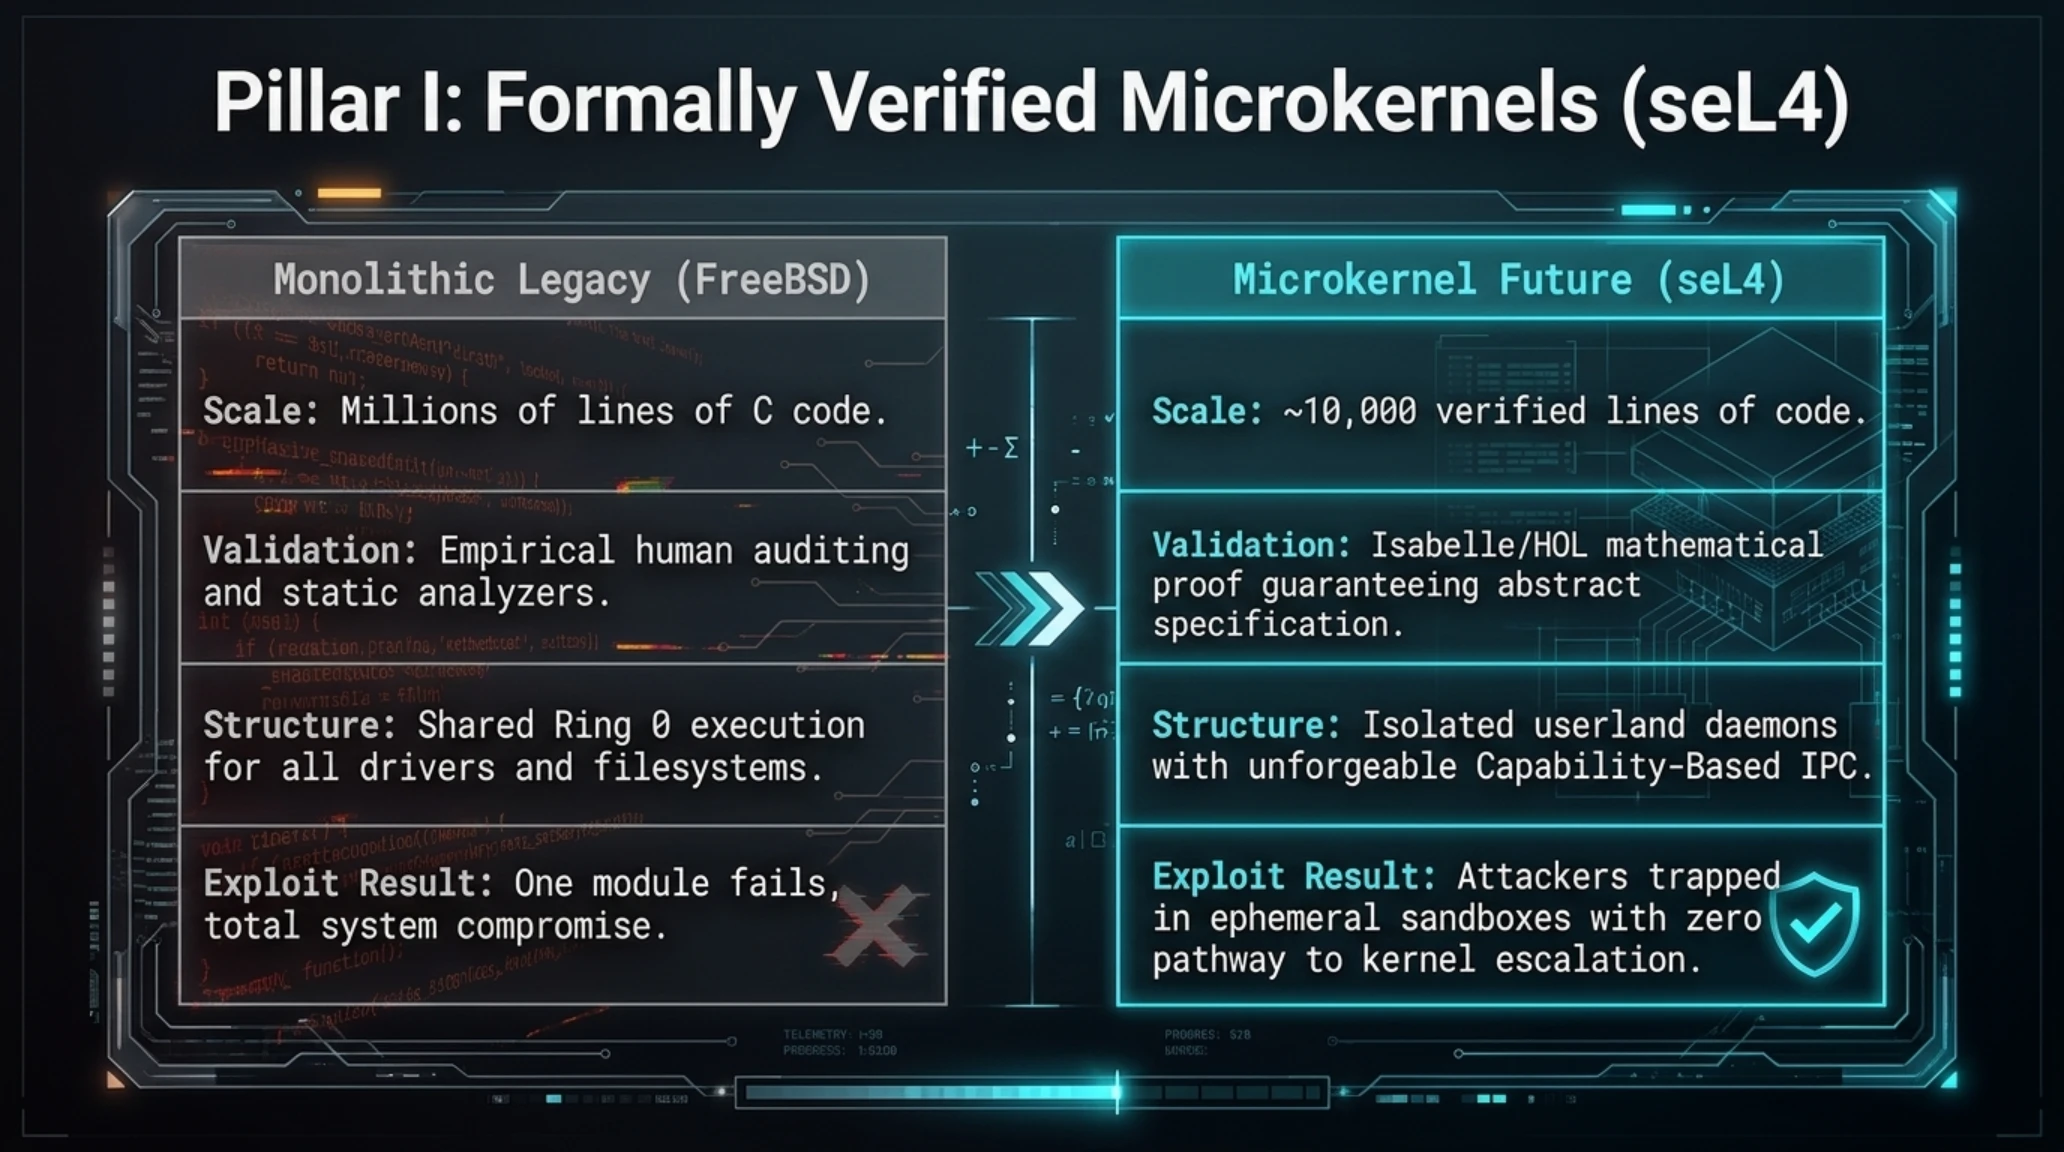
ترتكز الرؤية المعمارية المقترحة لجهاز بلايستيشن 6 على ثلاثة محاور رئيسية: أولاً، تبني معمارية النواة الدقيقة (Microkernel Architecture) الموثقة بالبراهين الرياضية الصارمة على غرار نموذج seL4. في هذا النموذج، تتقلص الشفرة البرمجية العاملة بصلاحيات المستوى صفر إلى أقل من عشرة آلاف سطر برمجي خاضع للتدقيق الرياضي المطلق. أما بقية الخدمات مثل إدارة الملفات، وتعريفات معالجة الرسوميات، ومحركات الصوت، ومكدس الشبكة، فتُنقل جميعها إلى وحدات معزولة تماماً في بيئة المستخدم، وتتواصل فيما بينها عبر بروتوكولات تبادل رسائل آمنة تعتمد على الرموز المشفرة (Capability-based Tokens).
تحت هذا النموذج، يختفي مفهوم تصعيد الصلاحيات الذي كان الركيزة الأساسية لاختراق تحديث 14.20. فحتى لو تمكن المخترق من السيطرة التامة على متصفح الإنترنت أو تطبيق تشغيل الوسائط، فإنه سيظل محبوساً داخل الصندوق البرمجي المخصص لتلك العملية دون أي قدرة على الوصول إلى ذاكرة الألعاب أو استخراج مفاتيح التشفير الأساسية للنظام.
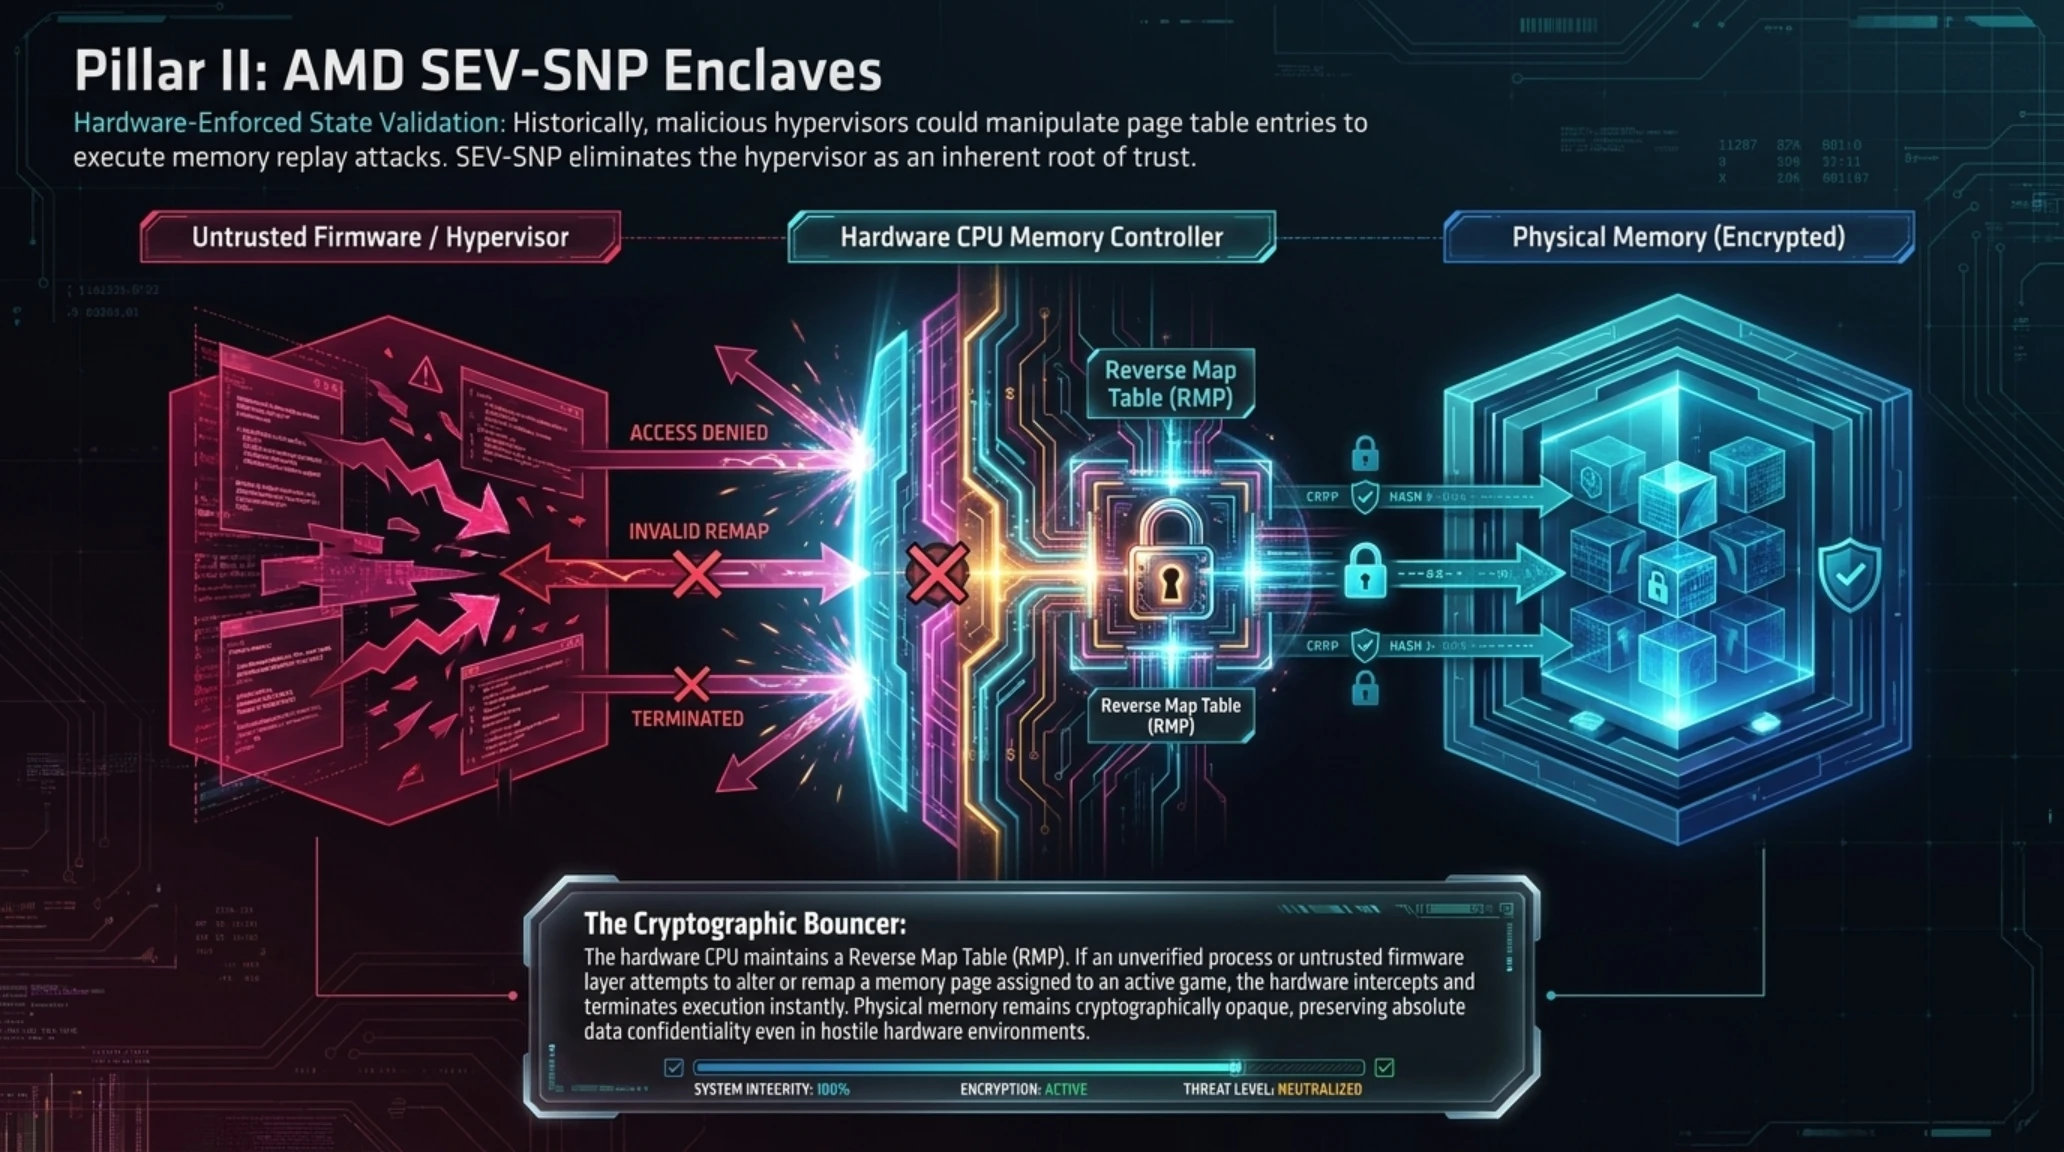
المحور الثاني هو دمج هايبرفايزر عتادي مباشر (Type-0 Hypervisor) مدعوم بتقنيات الحوسبة السرية من شركة AMD، وتحديداً تقنية عزل الذاكرة المتداخلة المشفرة AMD SEV-SNP. في هذه المعمارية، يتم تشفير ذاكرة RAM للجهاز في زمن التشغيل الفعلي عبر محركات تشفير عتادية مدمجة في رقاقة المعالج المركزي. وهذا يعني أن أي محاولة لقراءة نبضات الذاكرة أو التلاعب المادي بشرائح RAM عبر المختبرات ستصطدم ببيانات مشفرة يستحيل فك شفرتها إلا عبر المعالج الأمني المنفصل داخل السيليكون.
وتمنع تقنية الحماية المتداخلة لجداول الذاكرة في SEV-SNP حتى طبقة الهايبرفايزر من قراءة أو كتابة صفحات الذاكرة المخصصة للألعاب دون تصريح رياضي موثق، مما يوفر بيئة مثالية لشركات تطوير الألعاب لإطلاق أضخم مشاريعها دون خوف من قرصنة ملفاتها أو تعديل شفراتها في يوم الإطلاق الأول.
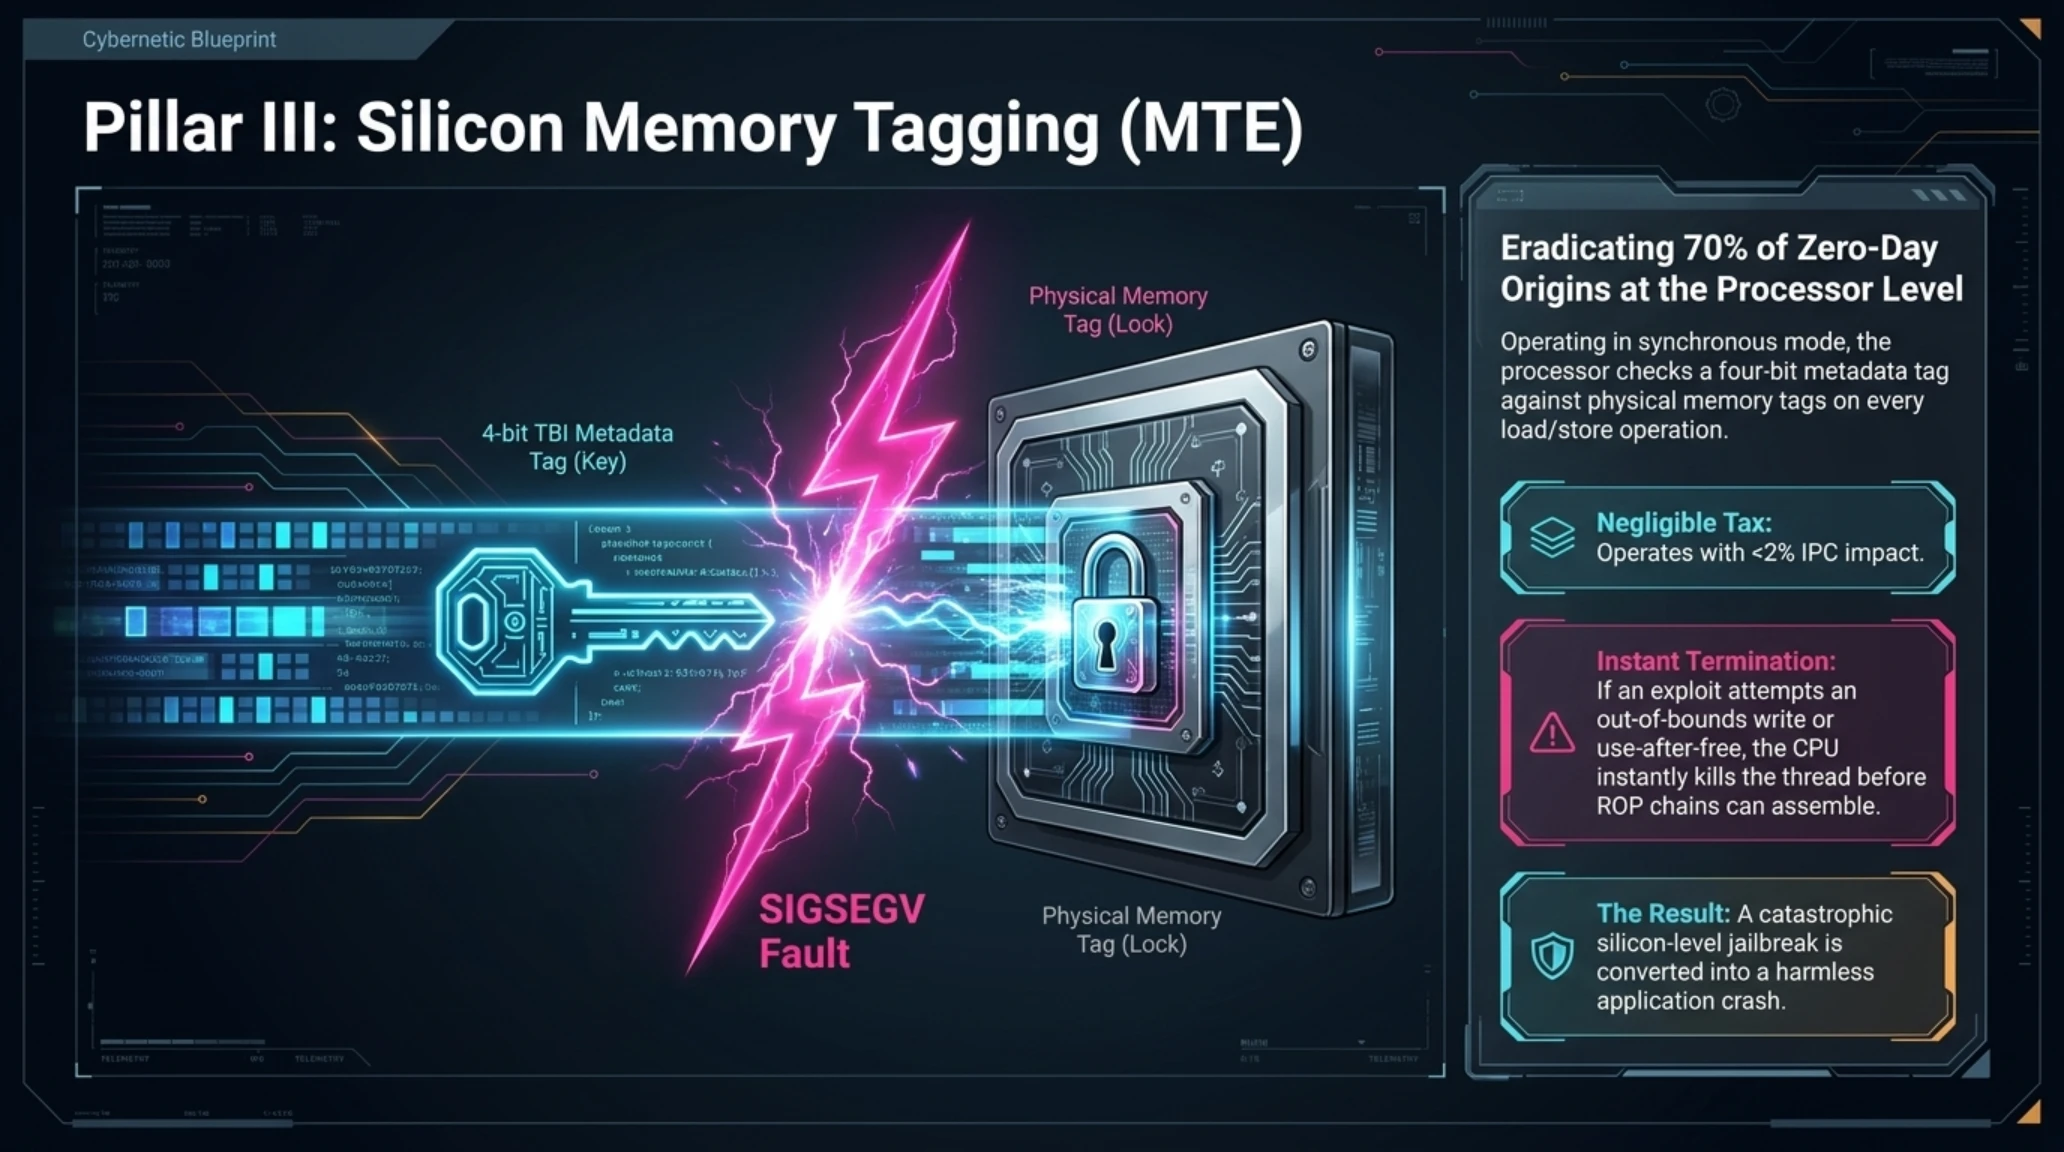
المحور الثالث يتمثل في فرض تقنية وسوم الذاكرة العتادية (Memory Tagging Extension أو MTE) على مستوى المعالجات المركزية المستقبلية. تعمل تقنية MTE على ربط كل مؤشر ذاكرة بعلامة مشفرة مكونة من 4 بتات، وتقوم بفحص التطابق بين المؤشر وعنوان الذاكرة عند كل عملية قراءة أو كتابة. وفي حال رصد أي محاولة لتجاوز النطاق أو استخدام الذاكرة بعد تحريرها، يتدخل المعالج عتادياً لإيقاف العملية وتجميد الخيط فورياً. وبدمج هذه المحاور الثلاثة، يحقق جهاز بلايستيشن 6 مفهوم معمارية الصفر ثقة (Zero-Trust) بالكامل.
إن القوة الحقيقية للنواة الدقيقة الموثقة مثل seL4 لا تنبع من مجرد تقليص حجم الشفرة، بل من إخضاعها للبراهين الرياضية باستخدام بيئات الإثبات التفاعلي مثل Isabelle/HOL. يضمن هذا الإثبات الرياضي أن الشفرة التنفيذية للآلة تتطابق بنسبة مئة بالمئة مع المواصفات المجردة للنظام. وبناءً على ذلك، يتم استبعاد فئات كاملة من الثغرات البرمجية التقليدية بشكل قاطع بما في ذلك أخطاء تسريب الذاكرة، والمؤشرات الفارغة (NULL Pointers)، وحالات الجمود التزامني (Deadlocks). وفي منصة كبلايستيشن 6، يعفي هذا النهج مهندسي سوني من ملاحقة ملايين الأسطر في لغة C، ليتركز الجهد الدفاعي على حماية حيز رياضي متناهي الدقة.
وفي جانب الحوسبة السرية من AMD، تقدم تقنية SEV-SNP ميزة جدول الخرائط العكسية (Reverse Map Table أو RMP) المنفذة على مستوى السيليكون مباشرة. يراقب هذا الجدول كل محاولة وصول لصفحات الذاكرة، ويمنع حتى الهايبرفايزر أو البرمجيات الثابتة الخبيثة من إعادة تعيين عناوين الذاكرة المخصصة للألعاب أو استبدالها بشفرات مقرصنة. هذا الحاجز العتادي يقطع الطريق تماماً على تقنيات استخراج الأصول الرسومية (Asset Extraction) والتلاعب المادي بالإشارات الكهربائية عبر منافذ اللوحة الأم، مما يمنح المنصة حماية سيليكونية مطلقة لا تتأثر بالثغرات البرمجية في الطبقات العليا.
تاريخ تحولات الأمان | كرونولوجيا الثغرات الهندسية لمنصات بلايستيشن
| الحقبة الزمنية | الحدث الأمني والتقني البارز | التحول المعماري والآثار الاستراتيجية |
|---|---|---|
| 2010 - 2011 | سقوط المفاتيح الجذرية لجهاز PS3 | تسريب المفاتيح الرئيسية بسبب خطأ في توليد الأرقام العشوائية في خوارزمية ECDSA. |
| 2018 - 2020 | ثغرات ويب كيت المستمرة في PS4 | اختراق تحديثات 5.05 إلى 9.00 بالاعتماد على ثغرات متصفح الويب ونواة FreeBSD. |
| أكتوبر 2026 | سقوط تحديث 14.20 في 8 ساعات | تجاوز ترقيعات سوني العاجلة خلال ساعات عبر الثغرات الصفرية في مفسرات الذاكرة. |
| 2027 - 2028 | تطبيق معمارية الصفر ثقة في PS6 | الاعتماد الشامل على النواة الدقيقة وتقنيات AMD SEV-SNP ووسوم الذاكرة MTE. |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
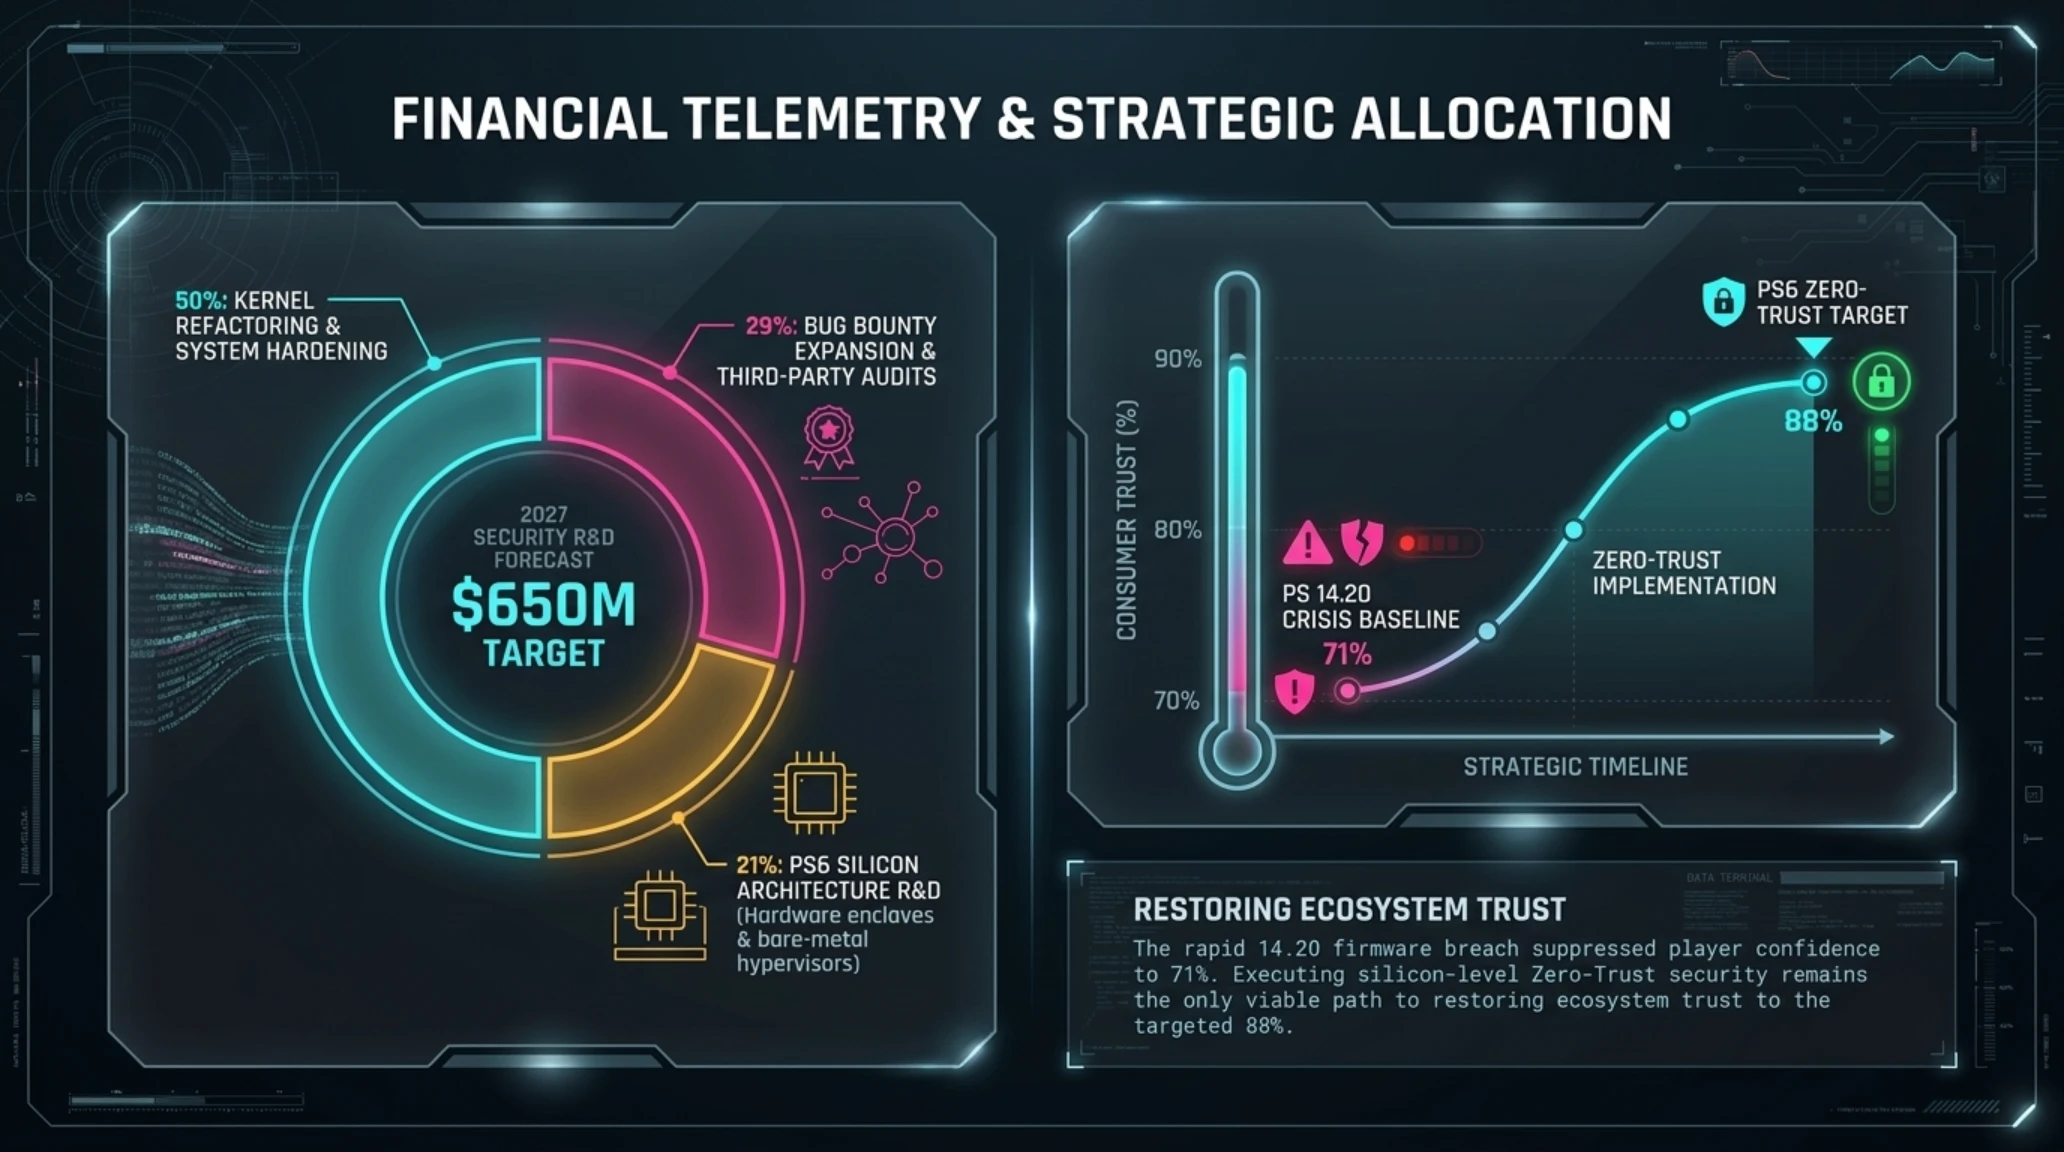
لوحة القياس الدائرية ومؤشرات التوزيع المالي وميزانيات الأمان
| بند الإنفاق الأمني والاستراتيجي | النسبة من إجمالي الميزانية | الهدف الاستراتيجي في منظومة بلايستيشن |
|---|---|---|
| تحصين النواة وهندسة نظام التشغيل | 50 بالمئة | إعادة بناء الوحدات الخطرة وإلغاء منافذ بيئة المستخدم |
| برامج مكافآت الثغرات والتدقيق الخارجي | 29 بالمئة | استقطاب الكفاءات الأمنية ومنع تسريب الثغرات الحيوية |
| أبحاث وتطوير سيليكون أجهزة PS6 | 21 بالمئة | تصميم معالجات الأمان المخصصة وعزل الذاكرة المباشر |
مصفوفة تقييم المخاطر والأمان السيبراني لمنظومة بلايستيشن
| مسار التهديد / الثغرة الأمنية | مستوى الخطر | استراتيجية الاحتواء والدفاع الهندسي |
|---|---|---|
| السيطرة على المستوى صفر عبر ثغرات ويب كيت | حرج جداً | عزل متصفح الويب في نواة دقيقة وسحب كافة الصلاحيات المباشرة للنواة. |
| تشغيل الحزم المقرصنة عبر تعديل FPKG | مرتفع | التحقق الفوري من التوقيع الرقمي داخل معالج الأمان المخصص في السيليكون. |
| حقن برمجيات الغش في خوادم اللعب الجماعي | مرتفع | تطبيق إثبات السلامة العتادي عن بُعد المتصل بخوادم شبكة PSN. |
| اختراق النظام عبر منافذ التصحيح العتادية | مُعالج | إحراق الصمامات الإلكترونية نهائياً في خطوط الإنتاج بالمصانع. |
طرفية القياس السيبراني وسجل تدقيق الأمان
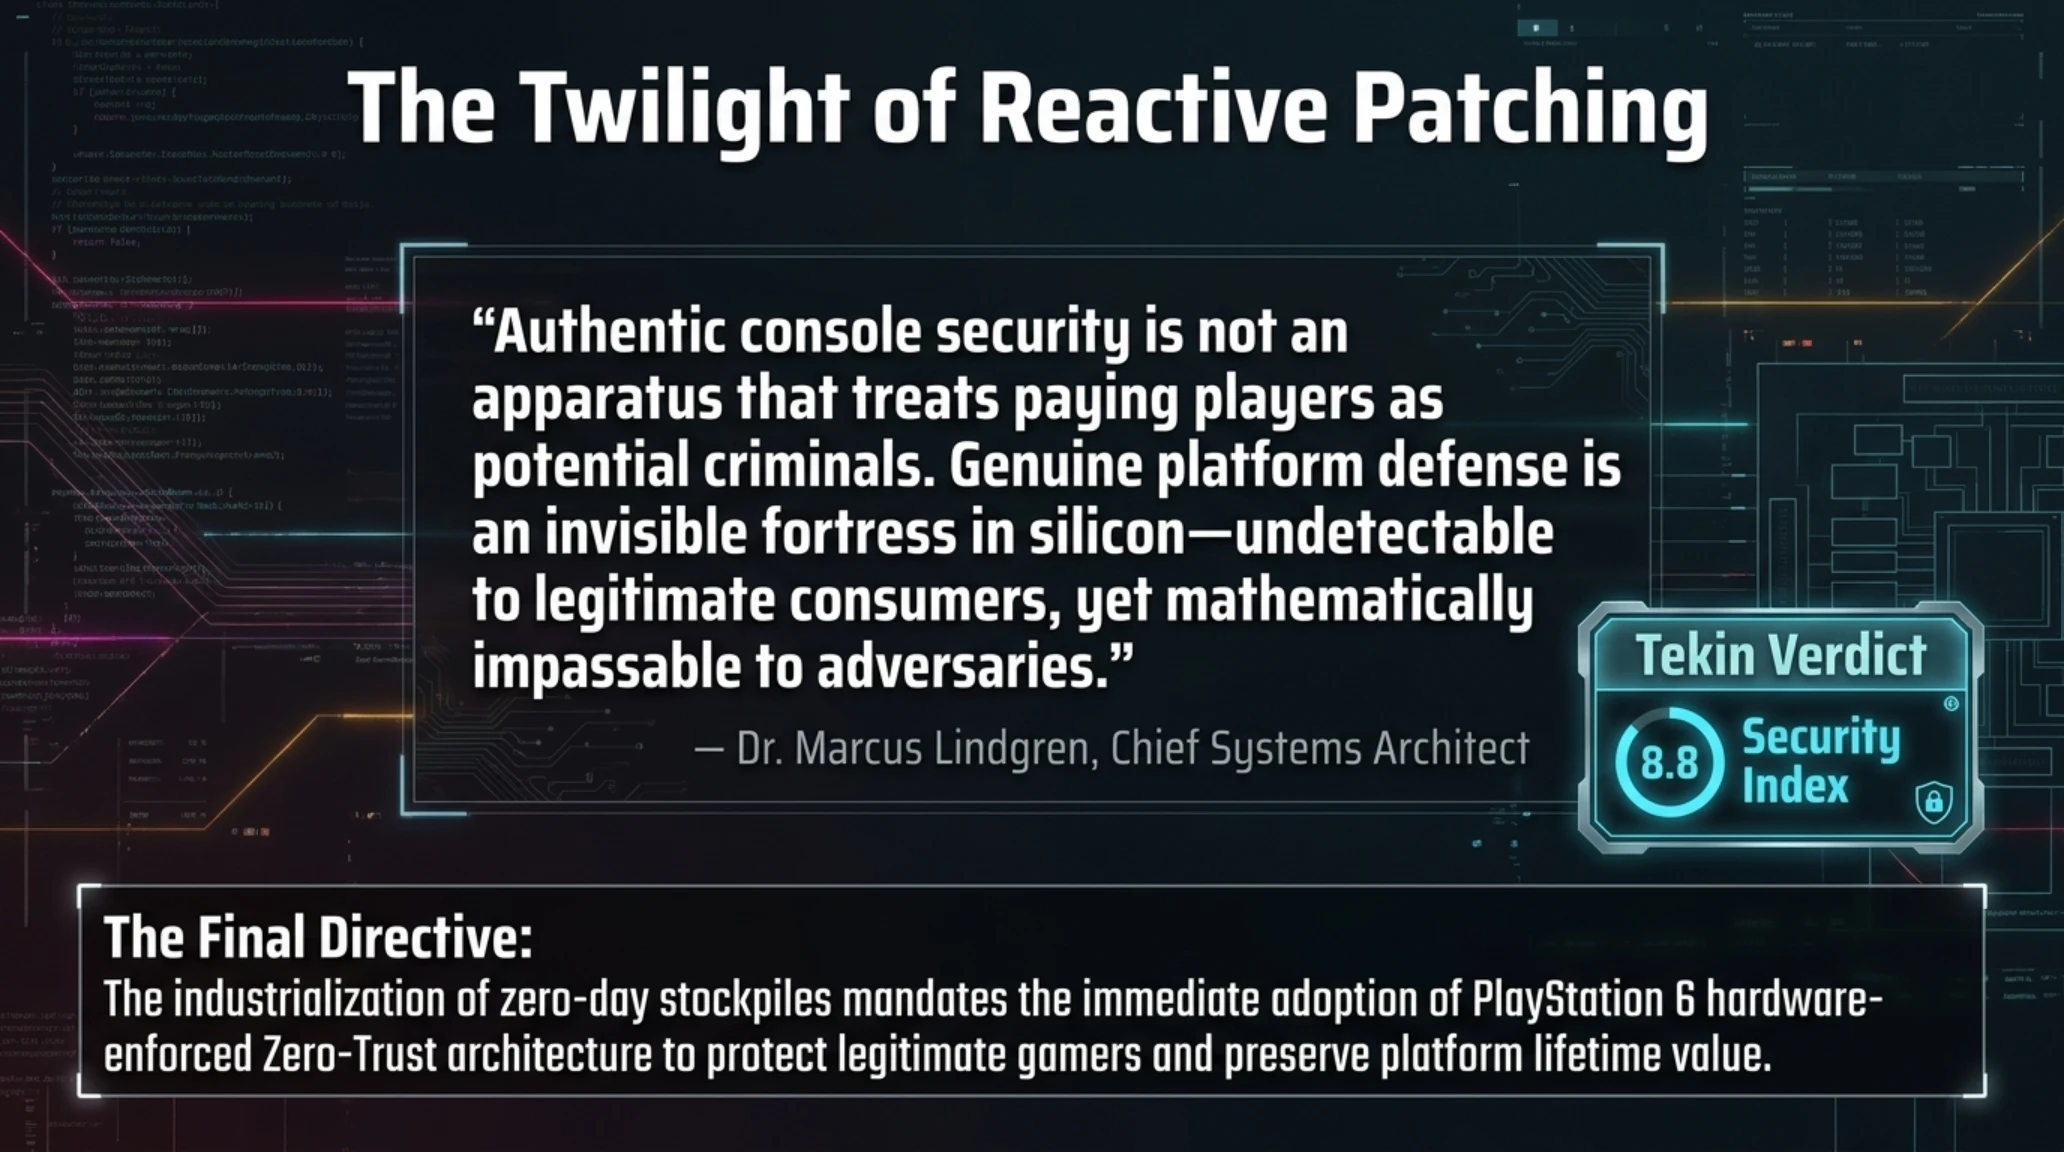
حماية حقوق اللاعبين الملتزمين وصون كرامة المستهلك في منظومة سوني
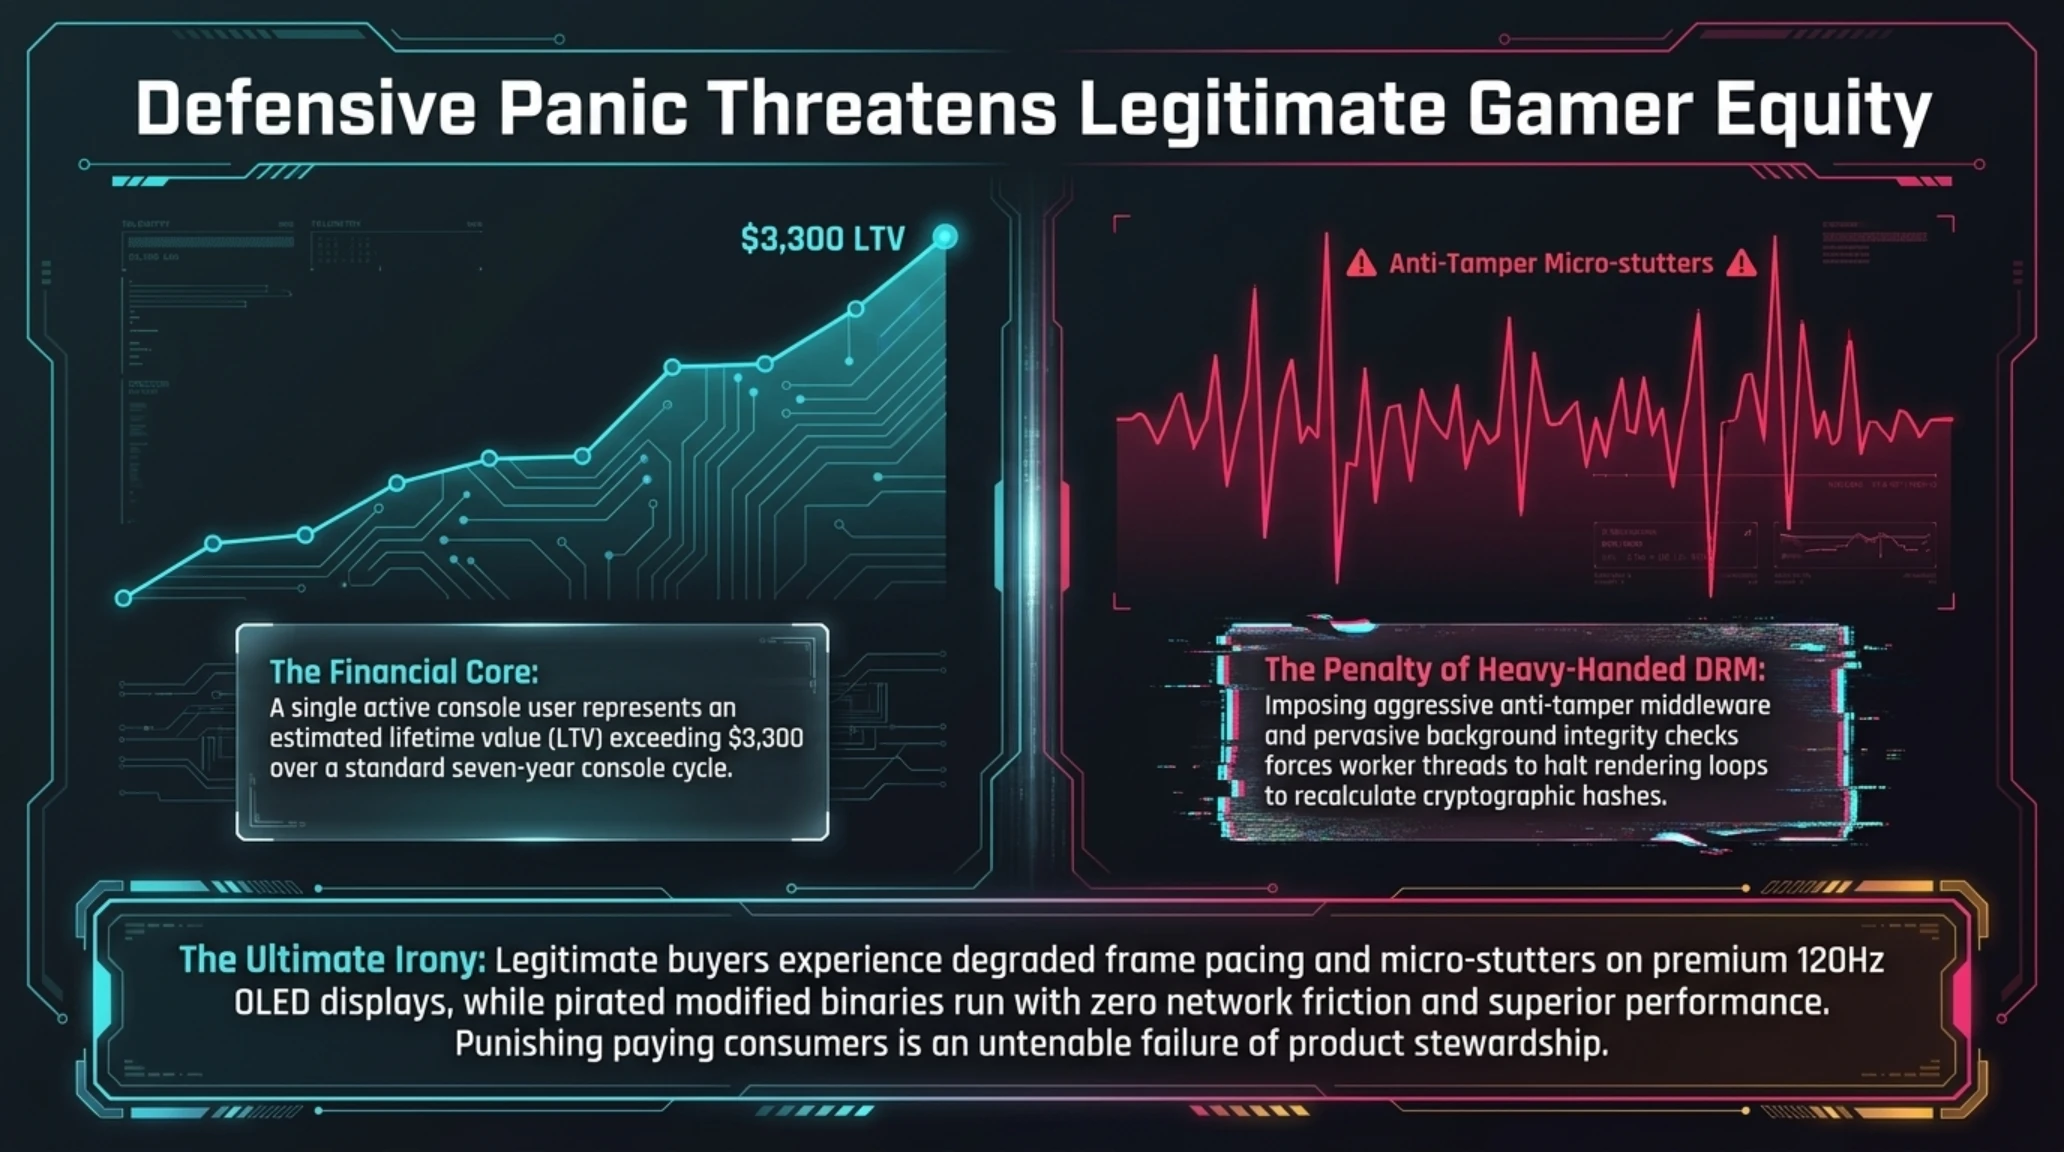
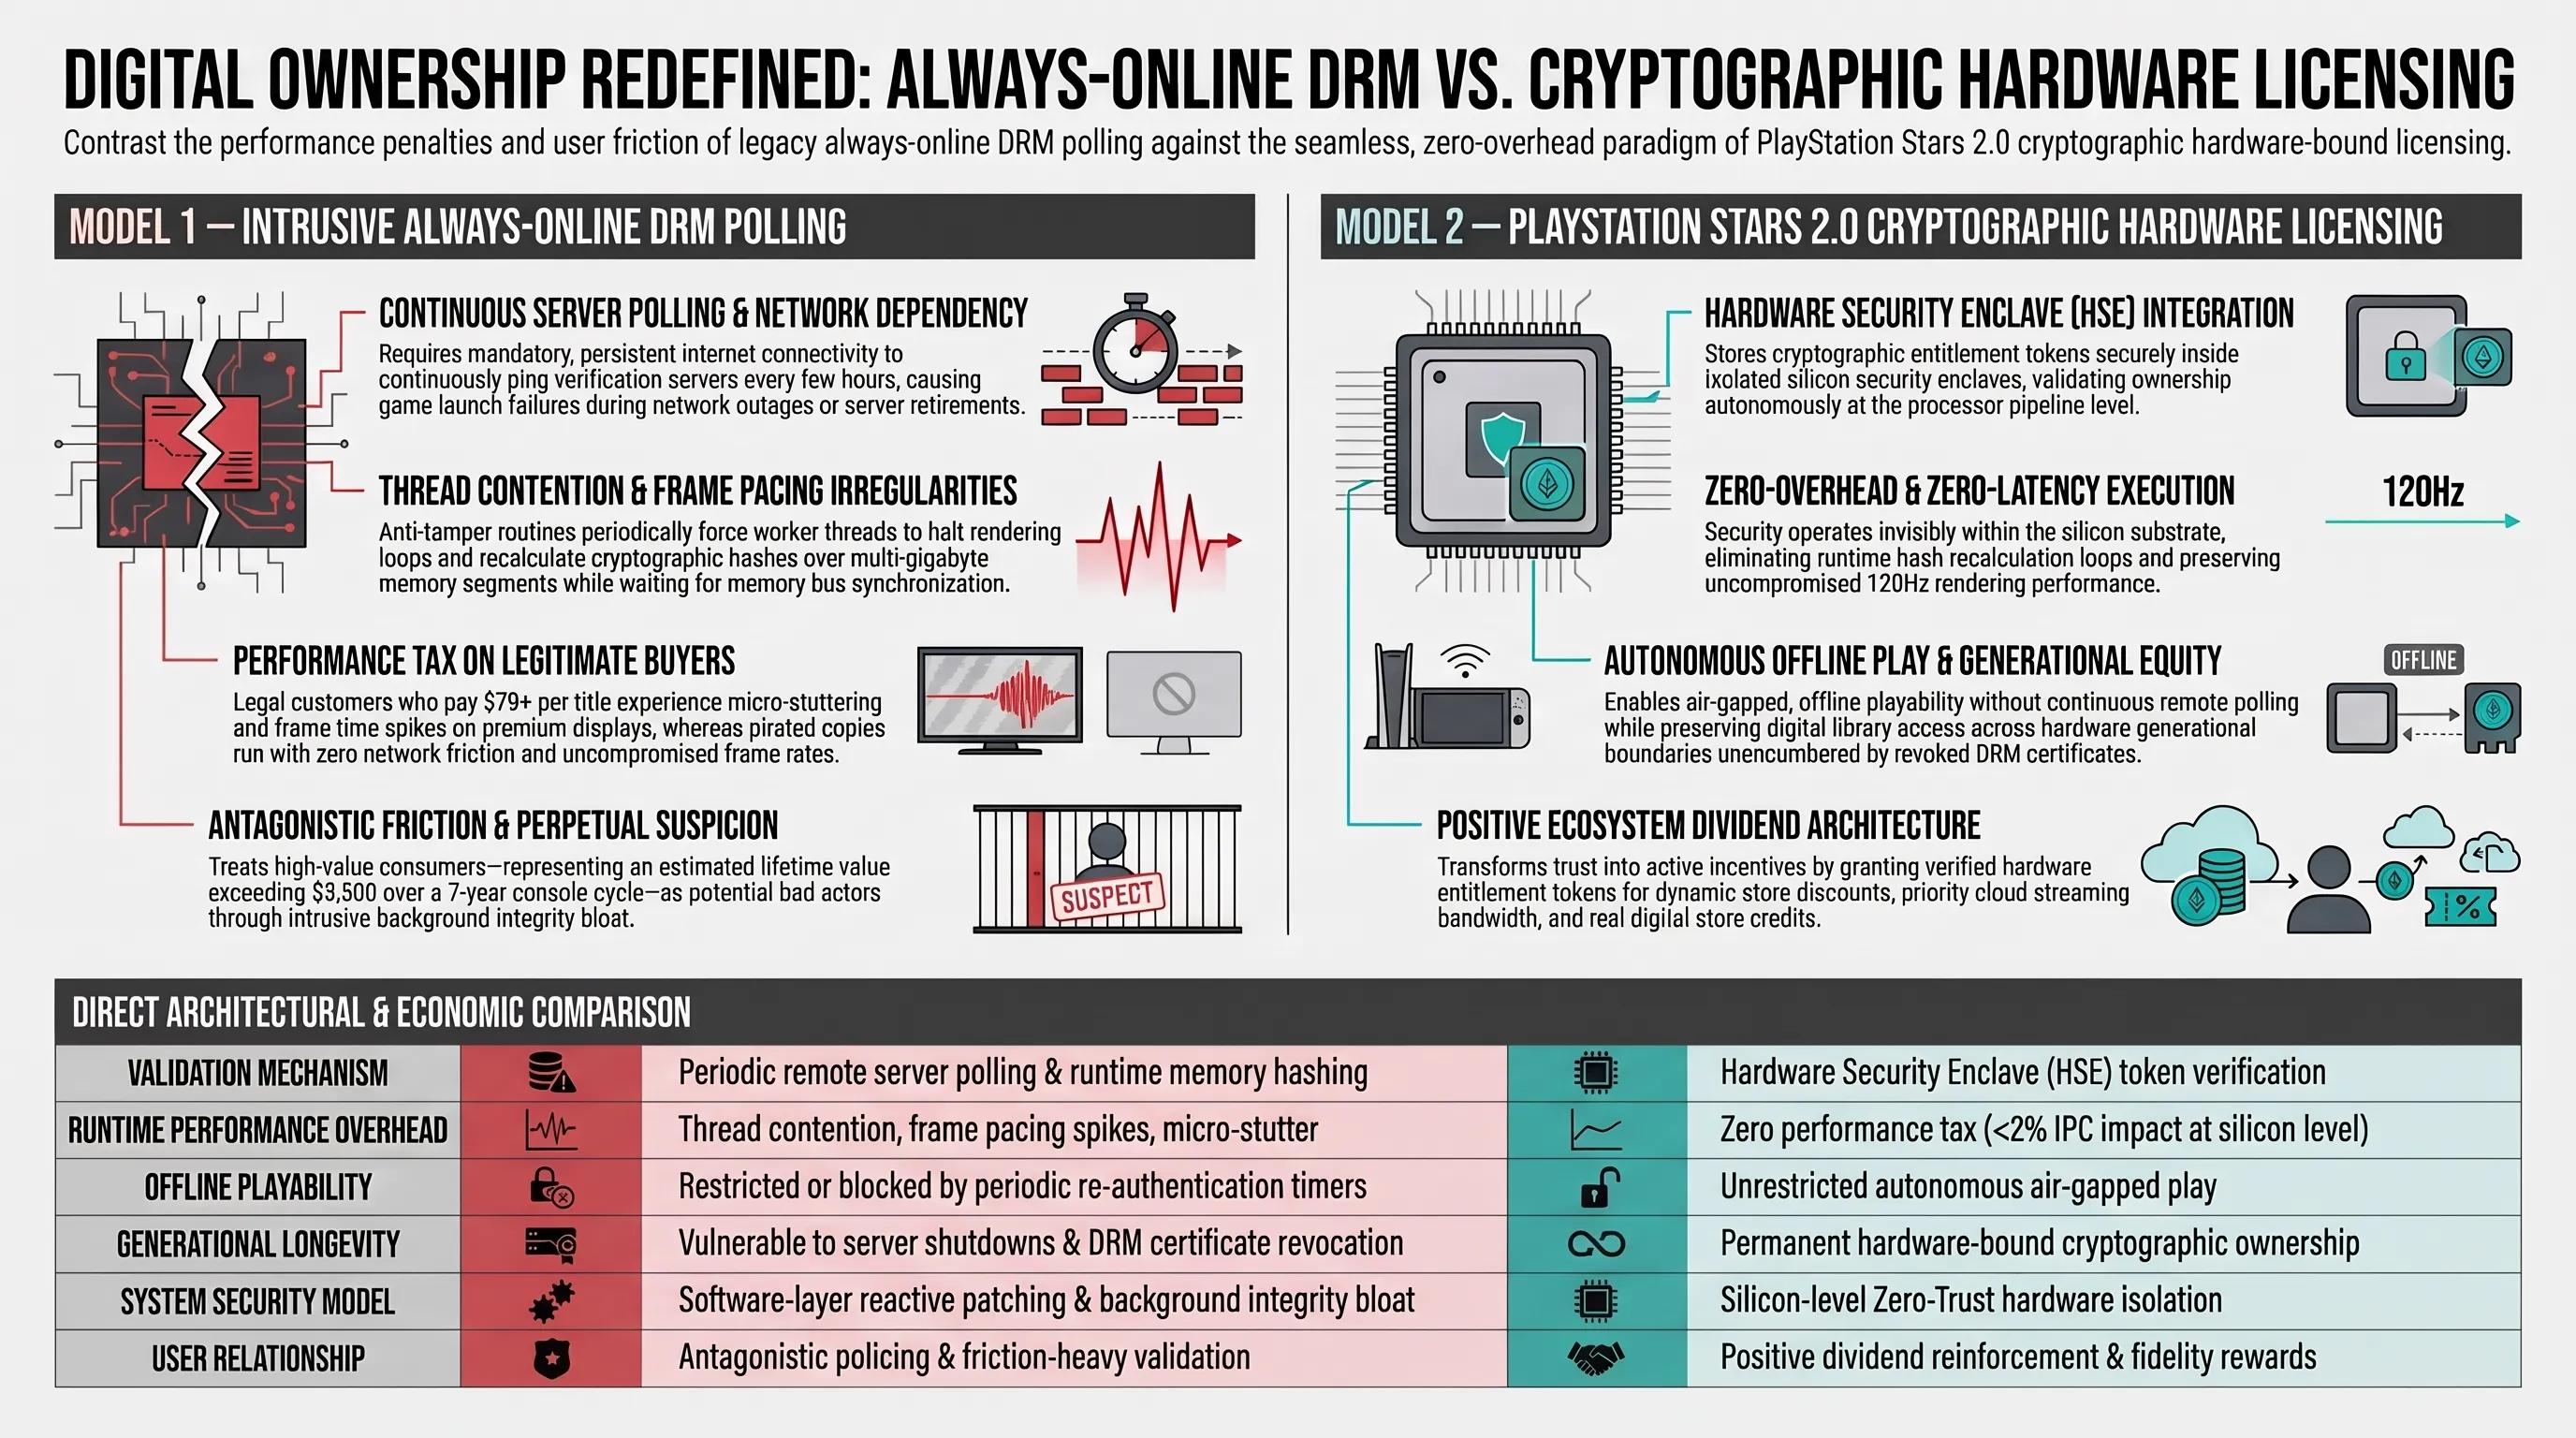
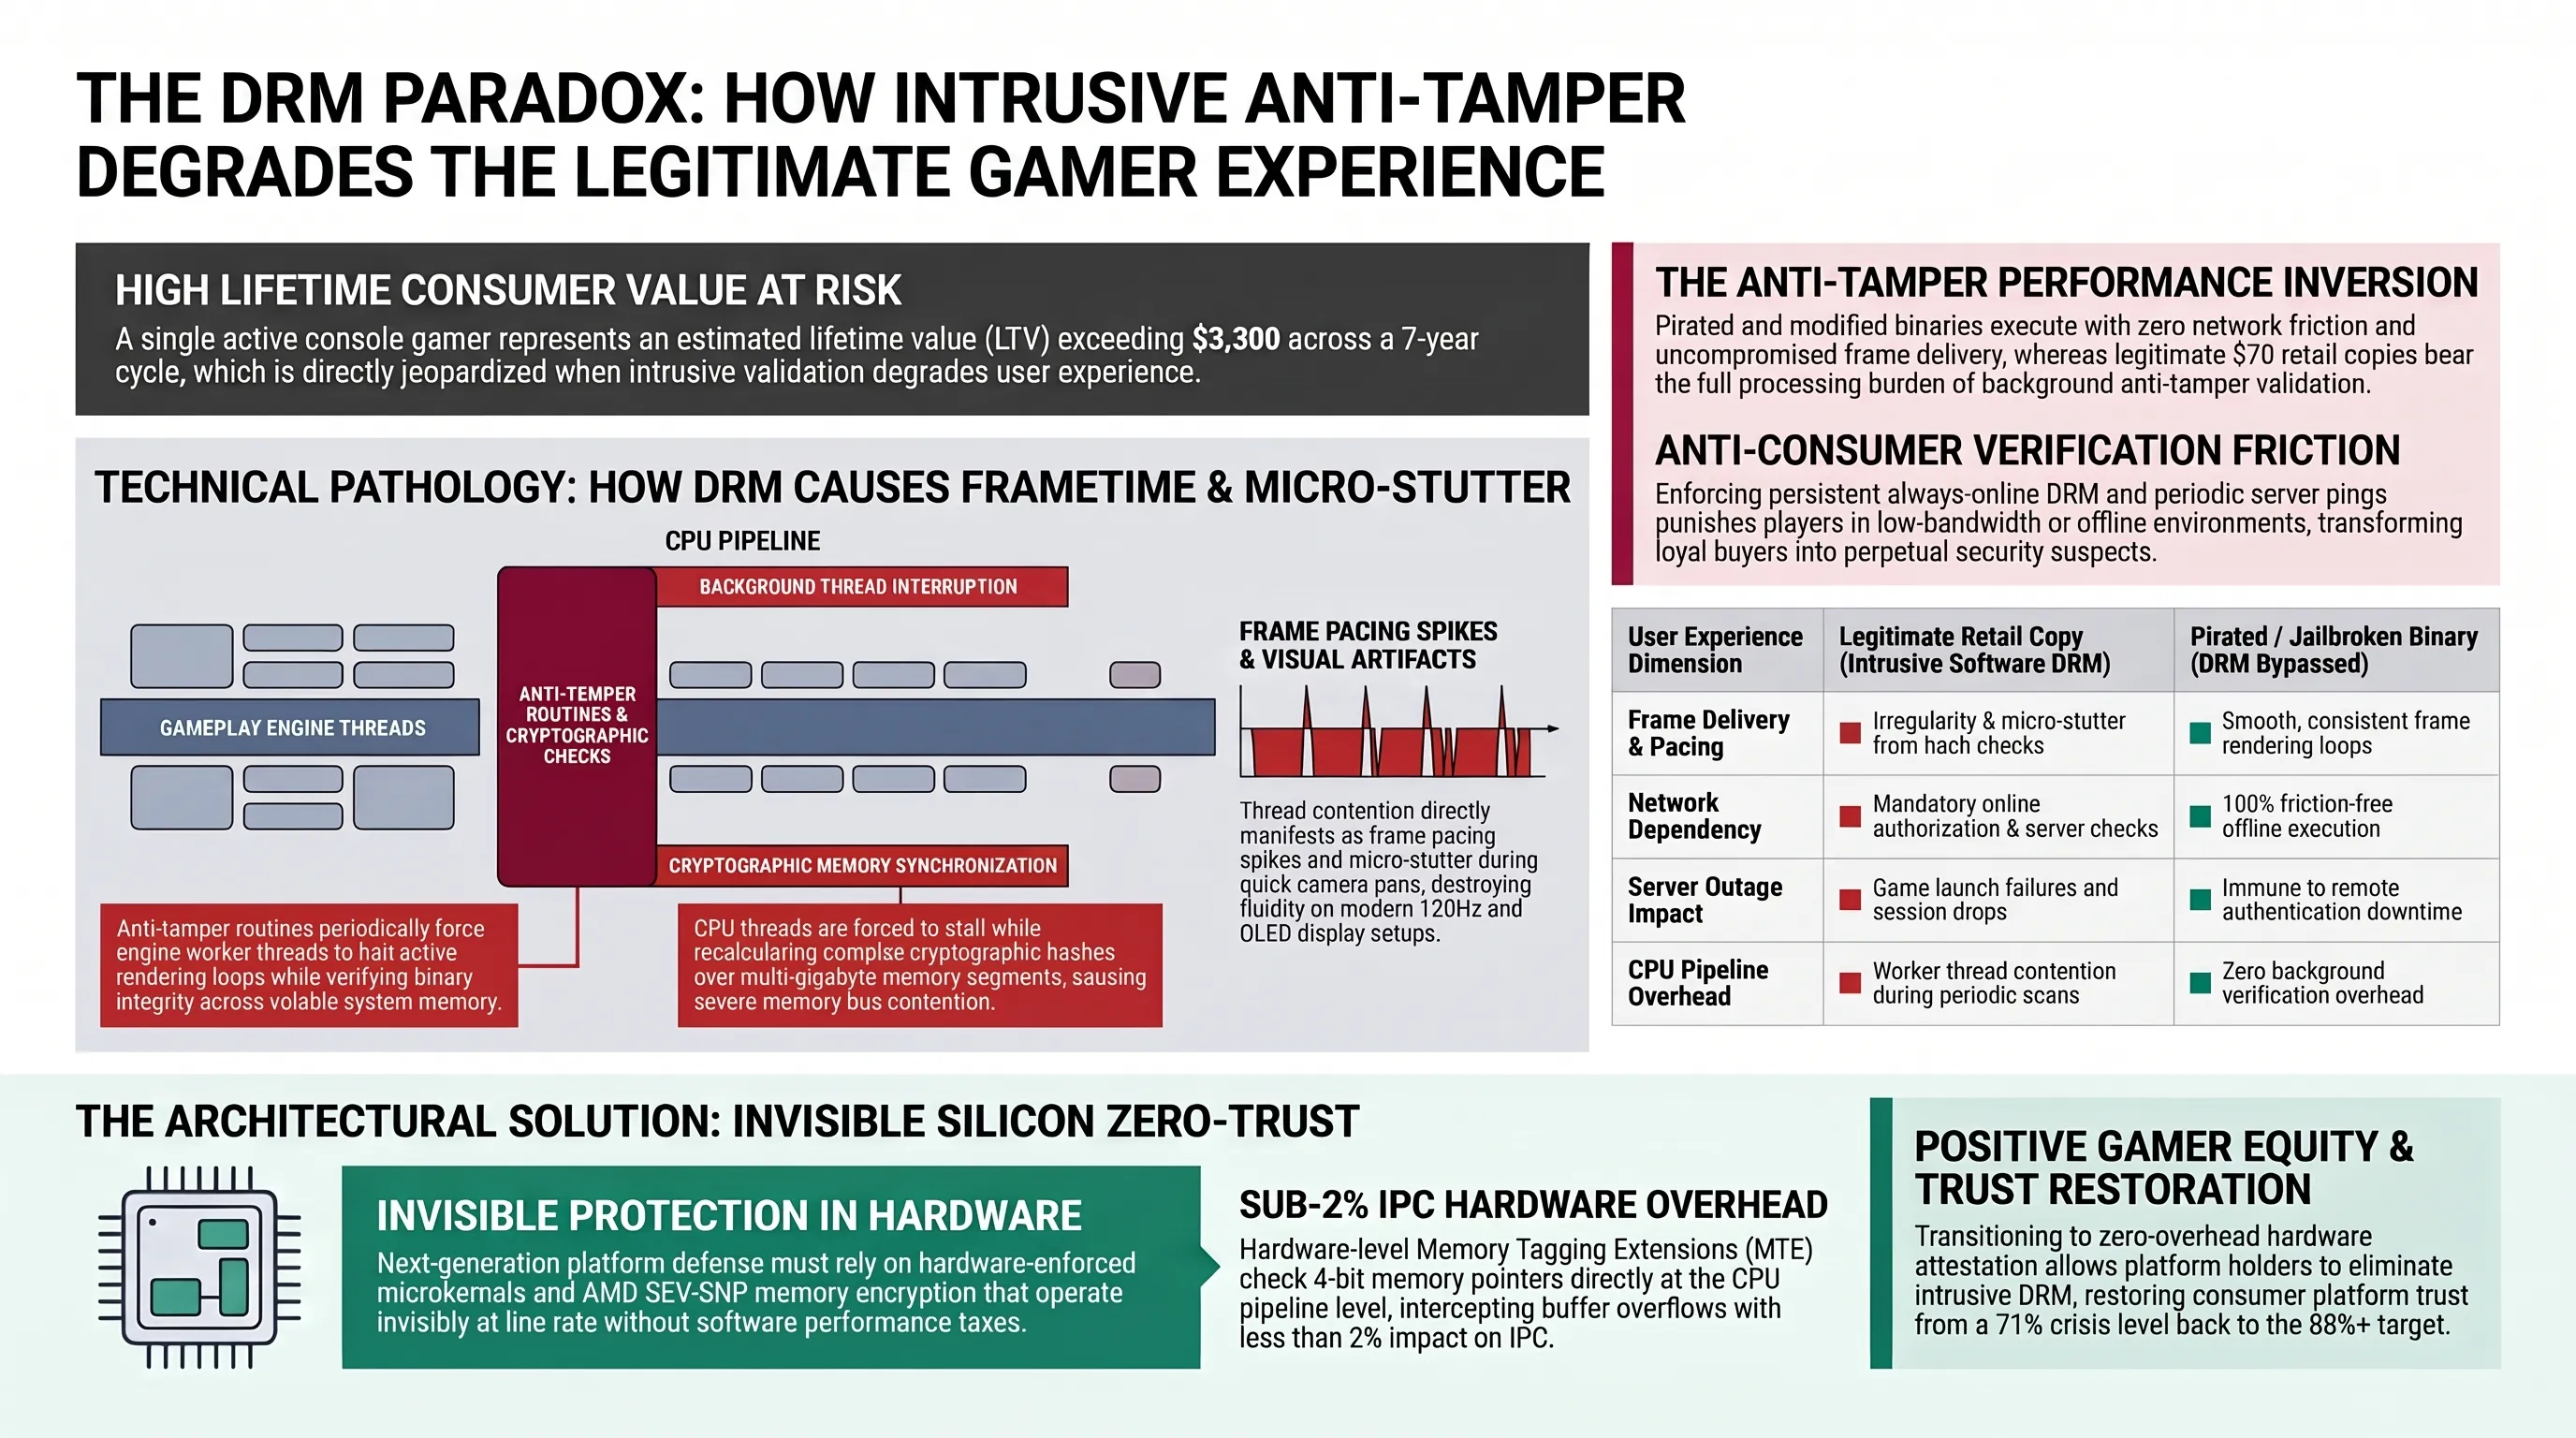
في غمار هذه الصراعات الهندسية المعقدة بين مجتمع الباحثين وفرق الأمن السيبراني في سوني، تبرز الشريحة الأكثر تضرراً: مئات الملايين من اللاعبين الملتزمين الذين يدفعون سبعين دولاراً أو أكثر لكل عنوان من ألعاب الفئة الأولى، ويلتزمون بدفع الاشتراكات السنوية لباقات بلايستيشن بلس (PlayStation Plus). فالتاريخ التجاري لصناعة الألعاب يثبت أنه عندما تعجز الشركات عن ضبط الاختراقات، تلجأ غالباً إلى حلول انفعالية ظالمة تفرض قيوداً مشددة وتلزم المستخدمين بالاتصال الدائم بالإنترنت (Always-Online DRM)، مما يحول تجربة اللعب الشرعية إلى عبء ثقيل ومعقد.
إن أكثر ما يثير استياء اللاعب الملتزم هو أن يرى النسخ المقرصنة أو المعدلة تعمل بأداء سلس وبدون أي تأخير شبكي، بينما يعاني جهازه الرسمي من تقطعات فجائية في معدل الإطارات أو يتعطل عن تشغيل اللعبة عند حدوث انقطاع مؤقت في خدمة الإنترنت بسبب فشل خوادم التحقق من التراخيص. وقد أثبتت تجارب الحماية البرمجية المفرطة في بيئة الحاسب الشخصي مثل برمجيات دينوفو (Denuvo) أنها تستنزف دورات المعالج وتتسبب في تذبذب زمن الإطارات (Frame-Time Spikes). لا يجوز بأي حال من الأحوال أن تُحمّل سوني جمهورها الوفي تكلفة عجزها الأمني عبر خفض جودة الأداء التقني للألعاب.
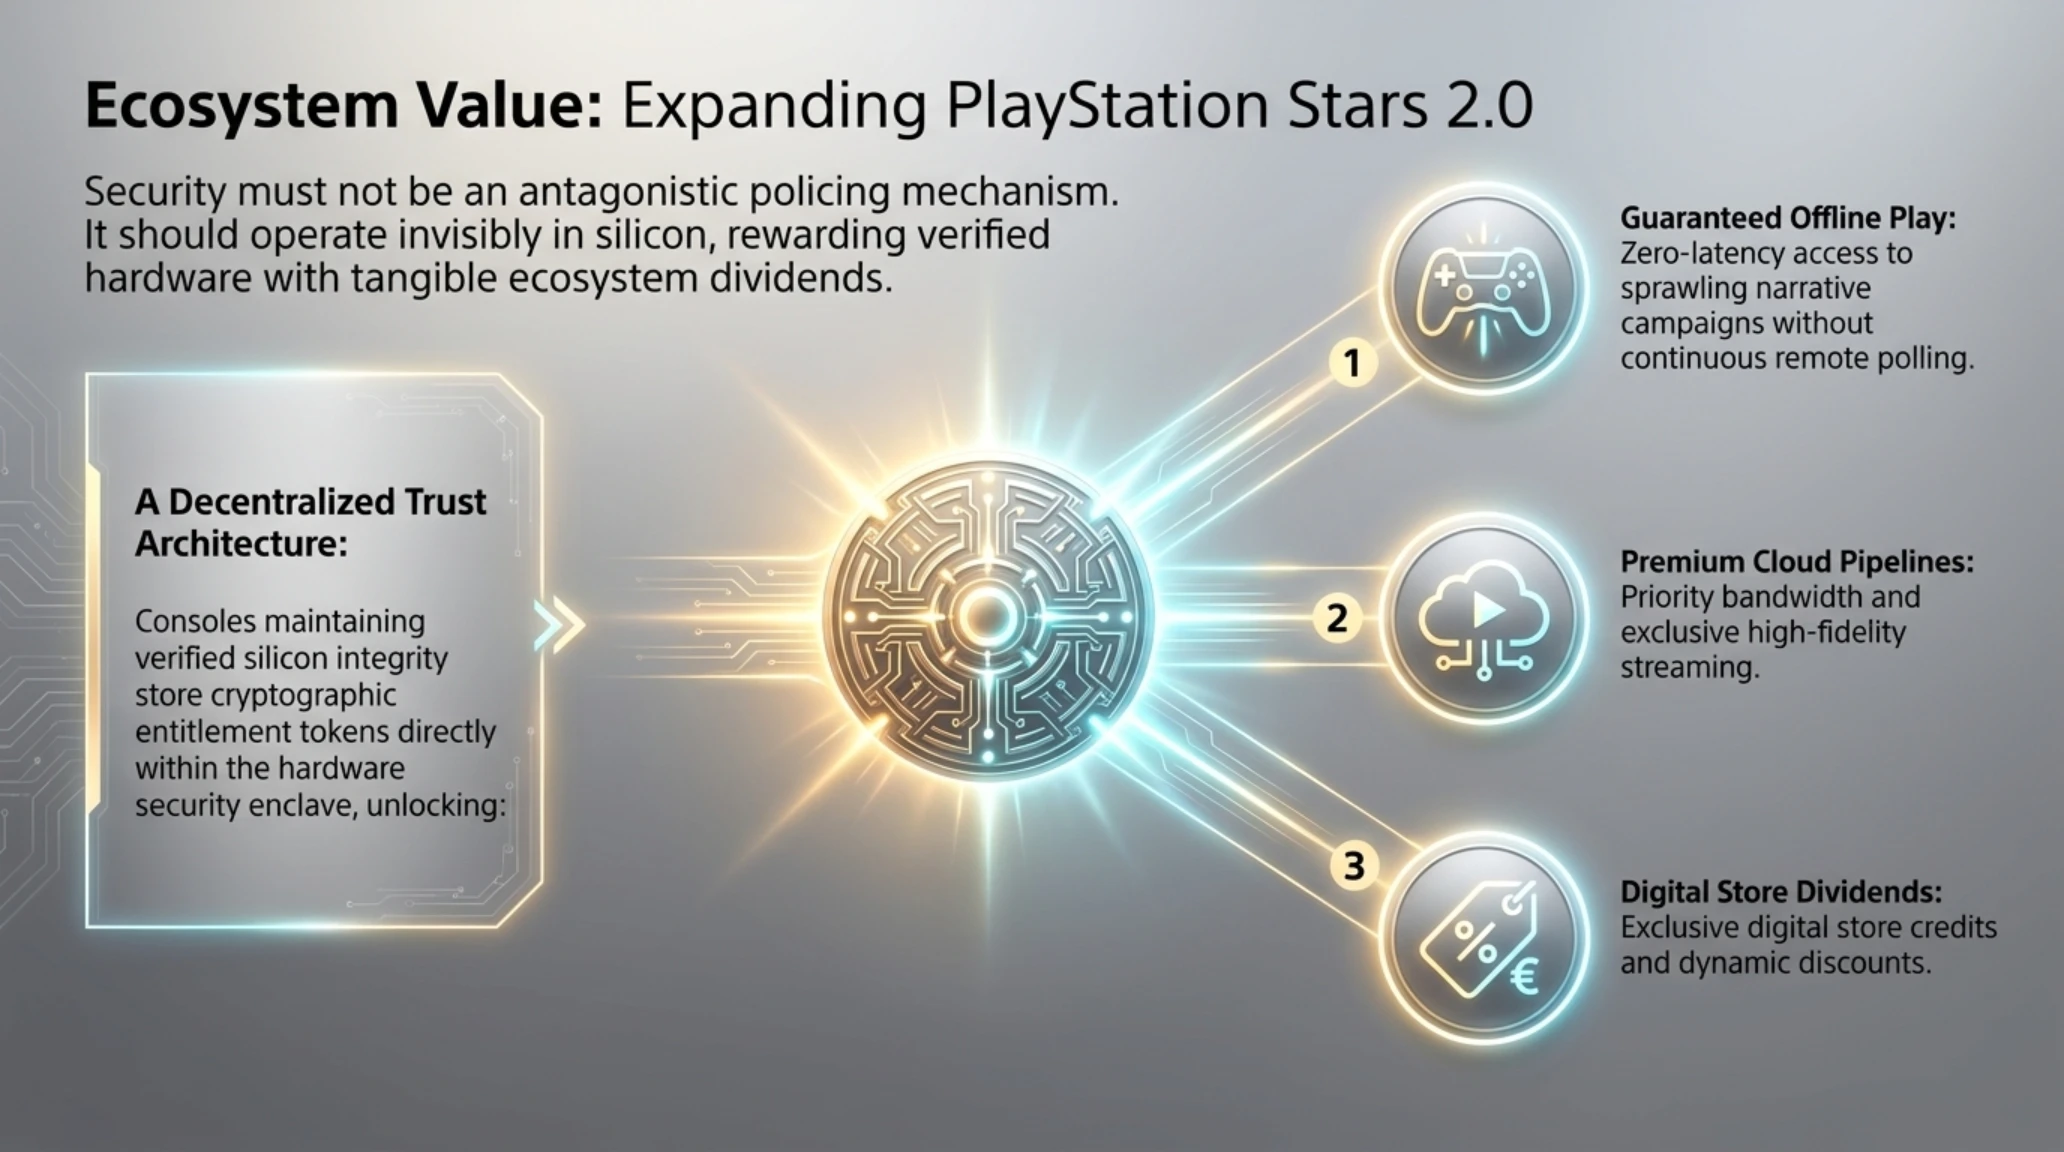
فضلاً عن ذلك، فإن الخطر الأكبر لاختراق النواة يمس قطاع الألعاب التنافسية عبر الشبكة؛ إذ يفتح كسر الحماية الباب واسعاً أمام حقن برمجيات التصويب التلقائي (Aimbot) والتلاعب بحزم البيانات في ألعاب مثل كول أوف ديوتي وإف سي. يتوجب على سوني الاعتماد على التحقق الأمني المشفر عن بُعد (Remote Attestation) لعزل الأجهزة المعدلة ومنعها من دخول خوادم اللعب الجماعي دون المساس بحق اللعب الفردي دون اتصال. كما ينبغي لسوني تعزيز برنامج مكافآت بلايستيشن ستارز (PlayStation Stars) وتقديم حوافز ملموسة كالخصومات الحصرية والأولوية في بث الألعاب السحابية، ليدرك اللاعب الملتزم أن شراءه القانوني هو استثمار موضع تقدير واحترام حقيقي.
إن الحفاظ على حق اللعب في وضع عدم الاتصال (Offline Gaming) يمثل الركيزة الأساسية للثقة بين المنصة والجمهور. فالكثير من اللاعبين يسافرون باستمرار أو يقيمون في مناطق ذات شبكات اتصال متذبذبة. ومن شأن حرمانهم من تشغيل ألعابهم الفردية بذريعة مكافحة الاختراق أن يدفعهم رغماً عنهم للتعاطف مع النسخ غير الرسمية. تتحقق المنظومة القوية عندما يشعر المستهلك بأنه شريك أصيل في نجاح المنصة، وليس متهماً مطالباً بإثبات براءته لخوادم طوكيو كل ساعة.
من الناحية الاقتصادية البحتة، يمثل استعداء مجتمع اللاعبين الملتزمين خطراً وجودياً على نموذج أعمال سوني بأكمله. فالأجهزة المنزلية تُباع تقليدياً بهوامش ربح ضئيلة أو حتى بدعم مالي غير مباشر، وتعتمد أرباح قطاع الترفيه التفاعلي بالكامل على القيمة التراكمية للمستهلك (Lifetime Value)، والتي تتجاوز في المتوسط 3,300 دولار لكل مستخدم نشط على مدار دورة حياة الجيل البالغة سبع سنوات، موزعة بين شراء الألعاب، وتوسعات المحتوى، وبطاقات المواسم، والاشتراكات الشهرية. إن التضحية براحة هذه الشريحة المربحة عبر فرض برمجيات تدقيق ثقيلة تبطئ النظام هو انتحار تجاري يهدد العوائد المستدامة للشركة.
كما تؤكد الدراسات الهندسية لنظم التشغيل أن برمجيات مكافحة التلاعب التي تُجبر المعالج على مقاطعة دورات الرندرة لفحص البصمات التشفيرية للذاكرة تتسبب حتماً في تفاوت أزمنة الإطارات (Frame-Pacing Stutter). فاللاعب الذي يدفع مبالغ طائلة لاقتناء شاشات OLED متطورة بمعدلات تحديث تفوق 120 هرتز يلاحظ على الفور أي هبوط فجائي بمقدار ملي ثانية واحدة في استجابة المشهد. ولا يمكن تبرير تدني جودة الصورة واستجابة التحكم لدى المشتري الشرعي، بينما ينعم مستخدمو النسخ غير الرسمية بأداء مستقر نتيجة تحييد تلك الإجراءات البرمجية بالكامل.
دماسنج احساسات بازار | مقياس الثقة ومنحنى التبني S-Curve
تحليل مؤشر الثقة: تراجع مؤشر رضا المستخدمين إلى 71 بالمئة إثر السقوط السريع للتحديث 14.20؛ والتحول إلى أمان السيليكون في بلايستيشن 6 هو السبيل الوحيد لإعادة الثقة إلى مستويات تتجاوز 88 بالمئة.
- كشف العيوب البنيوية لنواة FreeBSD قبل انطلاق أضخم ألعاب عامي 2026 و2027.
- تحفيز التحول الشامل نحو النواة الدقيقة وعزل الذاكرة العتادي في بلايستيشن 6.
- ضرورة رفع ميزانيات مكافآت الثغرات الرسمية لاستقطاب الباحثين الأمنيين.
- إثبات عدم جدوى برمجيات الحماية الثقيلة وضرورة احترام حقوق المستهلكين الشرعيين.
- مخاطر انتشار برمجيات الغش في خوادم اللعب الجماعي في حال اتساع رقعة كسر النواة.
- تراجع مؤقت في الموثوقية التسويقية لسرعة استجابة سوني للتحديثات الأمنية.
- احتمال لجوء سوني إلى إجراءات تقييدية متسرعة ضد المستخدمين العاديين في التحديثات المقبلة.
حكم التحرير النهائي وقائمة المصادر الموثقة
نهاية عصر الترقيع المؤقت وانطلاق عصر أمان السيليكون الشامل
يقدم سقوط التحديث 14.20 دليلاً قاطعاً على حتمية التحول إلى معمارية الصفر ثقة في الجيل القادم، بما يضمن استقرار المنظومة وحماية كرامة وحقوق اللاعبين الملتزمين بالمنهج الشرعي.
- يورو جيمر (Eurogamer): تقارير تحليلية حول معمارية أنظمة تشغيل أجهزة بلايستيشن وتحديات أمان النواة
- ذا فيرج (The Verge): تغطية شاملة لثغرات بيئة المستخدم ومحركات المتصفحات في منصات الألعاب الحديثة
- بليبينغ كمبيوتر (BleepingComputer): دراسات أمنية حول مكافحة الثغرات البرمجية وبرامج مكافآت صيد الأخطاء السيبرانية
- وايرد (Wired): مستقبل معماريات الصفر ثقة في أجهزة الترفيه التفاعلي والجيل القادم
الأسئلة الشائعة والتحليلات التقنية حول التحديث 14.20 وأمان الجيل القادم
لماذا تم اختراق تحديث بلايستيشن 5 رقم 14.20 خلال 8 ساعات فقط؟
لأن سوني قامت فقط بسد الثغرات التي أُعلن عنها سابقاً، بينما كان الباحثون يحتفظون بثغرات صفرية بديلة في محرك ويب كيت ومفسر لغة لوا، مما أتاح لهم إعادة بناء مسار الاختراق فور صدور التحديث.
هل يتيح هذا الاختراق تشغيل الألعاب المقرصنة والجديدة مباشرة؟
كلا، الاختراق البرهاني الحالي يقتصر على تنفيذ الشفرات في بيئة المستخدم واختبار الذاكرة، ويتطلب تشغيل الألعاب التجارية تجاوز تشفير الهايبرفايزر ومفاتيح النظام الأساسية.
لماذا تُعد النواة الأحادية لنظام Prospero OS نقطة ضعف هيكلية؟
لأن النواة الأحادية تشارك مساحة الذاكرة ذاتها بين كافة البرامج والتعريفات، وبالتالي فإن أي ثغرة في تطبيق فرعي كالمتصفح تمنح المخترق القدرة على تهديد النواة بالكامل.
ما هي التغييرات المعمارية التي يجب أن تقدمها سوني في بلايستيشن 6؟
الانتقال إلى نواة دقيقة موثقة رياضياً مثل seL4، وتطبيق هايبرفايزر عتادي مباشر مع تقنية تشفير الذاكرة AMD SEV-SNP ووسوم الذاكرة العتادية MTE لإحباط أي تلاعب بالذاكرة.
كيف تحمي سوني حقوق المشترين القانونيين وتمنع دلسرتهم أو إحباطهم؟
بالامتناع عن فرض قيود الاتصال الدائم بالإنترنت التي تخفض أداء الألعاب، وحماية خوادم اللعب الجماعي من الغش عبر التحقق المشفر، وتوفير مكافآت حقيقية عبر PlayStation Stars للمشتركين الشرعيين.
هل الأجهزة العادية للمستخدمين معرضة لخطر الاختراق أو سرقة البيانات عن بُعد؟
كلا، تتطلب هذه الاختراقات تدخلاً يدوياً من المستخدم عبر زيارة مواقع ويب مخصصة أو تحميل أدوات خاصة، والأجهزة المتصلة رسمياً بشبكة بلايستيشن آمنة تماماً.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين آناليز | اختراق تحديث PS5 14.20 ومعمارية أمان PS6