يقدم ملف تيكين أناليز تشريحاً هندسياً للثغرة التأسيسية CVE-2026-6460 في محرك قواعد البيانات PostgreSQL والممتدة لـ 22 عاماً بدرجة خطورة 8.8، والتي تتيح تنفيذ أوامر عشوائية عبر خلط الأنواع واختطاف مؤشرات FmgrInfo. كما يستعرض التقرير حزمة ترقيع 52 عيباً أمنياً، والتقاعد الرسمي لفرع الإصدار 14، وإلزامية إعادة تجميع كافة ملحقات لغة C مثل pgvector وPostGIS.
تيكين أناليز | تشريح ثغرة PostgreSQL الممتدة لـ 22 عاما؛ أزمة خلط الأنواع CVE-2026-6460 وإلزام إعادة بناء ملحقات C
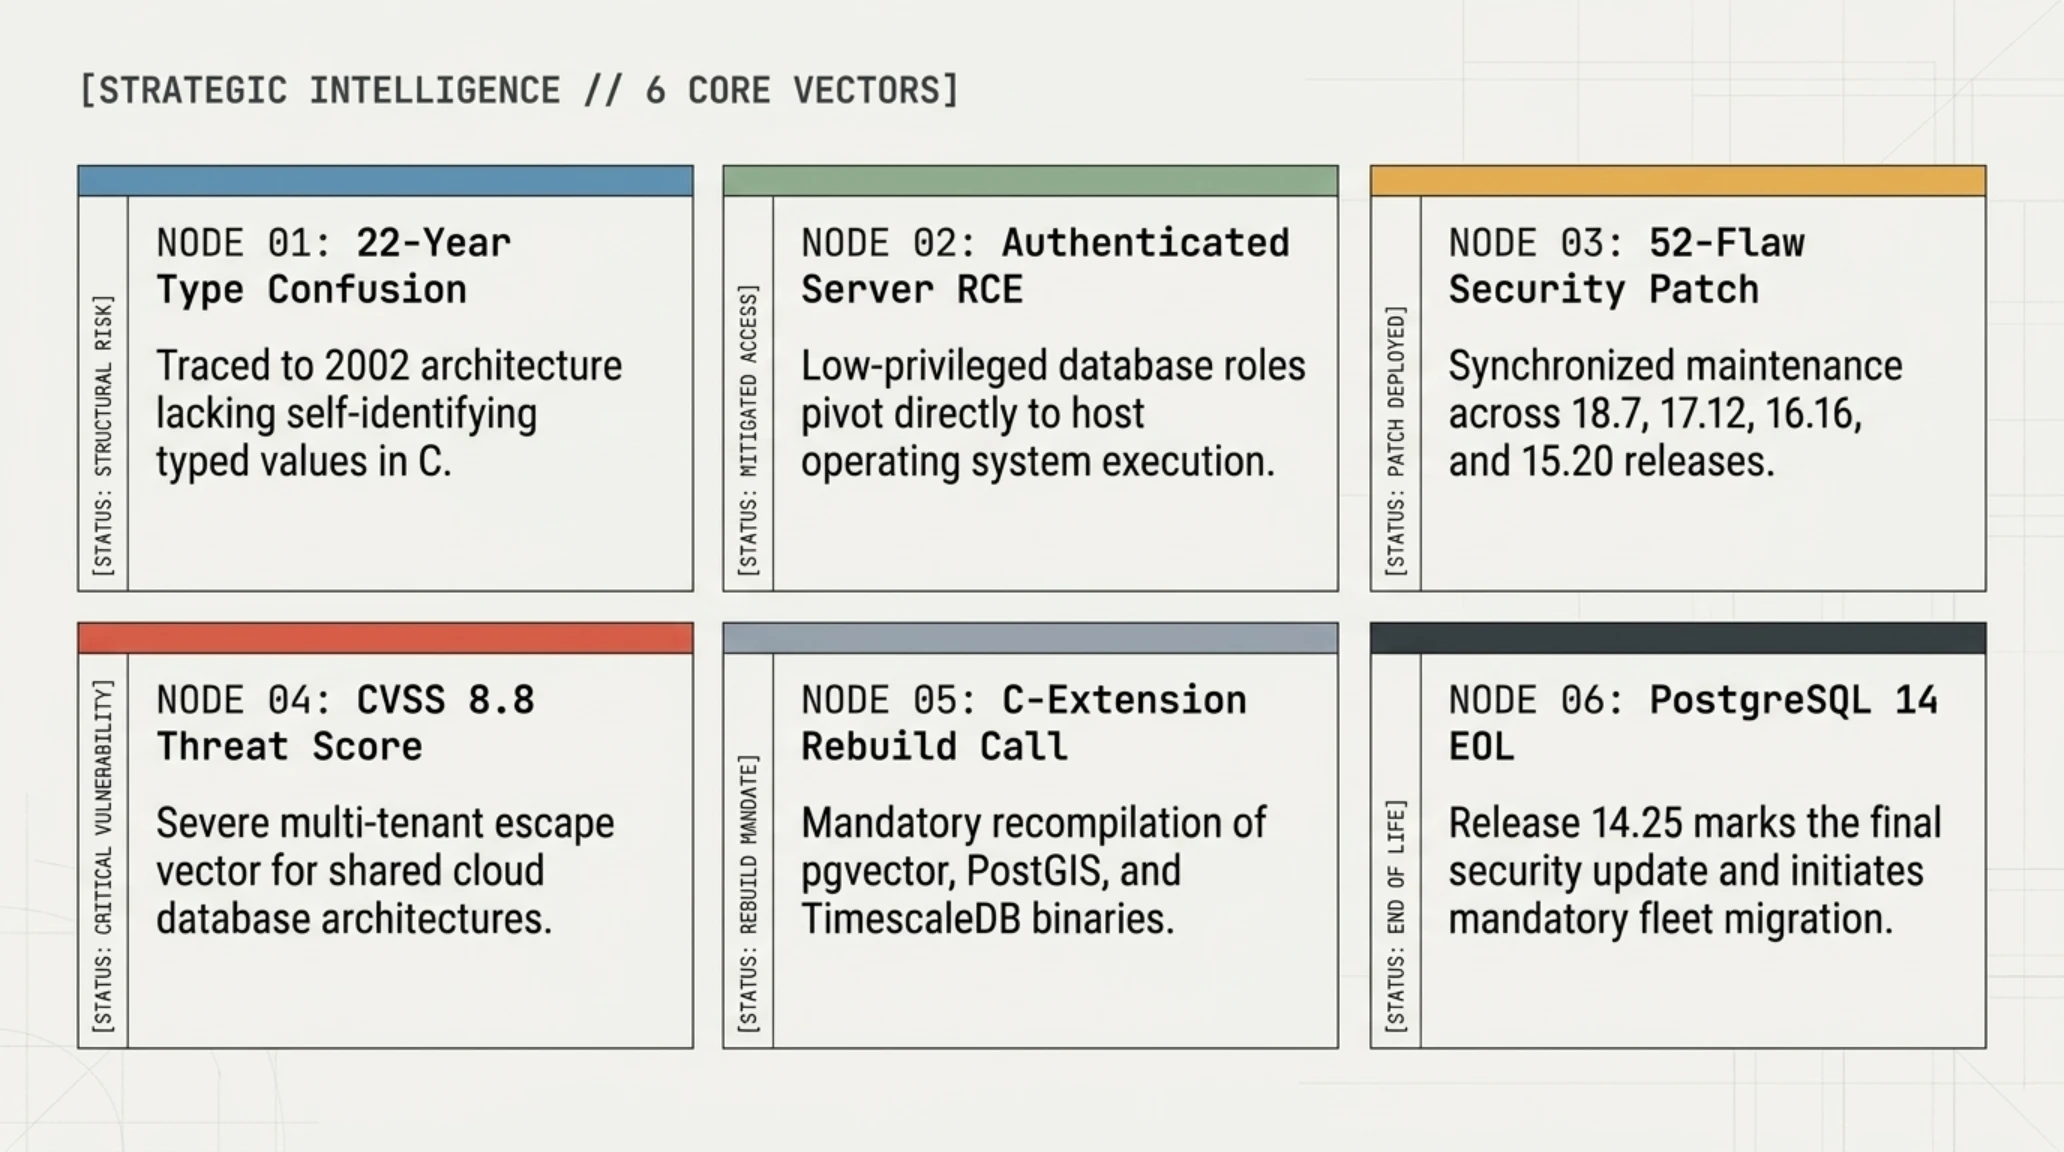
تمثل قاعدة البيانات العلائقية مفتوحة المصدر PostgreSQL الركيزة الأساسية الأكثر صلابة وموثوقية في البنية التحتية للحوسبة السحابية والمؤسسات المصرفية والمالية الكبرى حول العالم. فمن أروقة المؤسسات المالية في وول ستريت ومراكز البيانات السحابية العملاقة التابعة لشركتي أمازون ومايكروسوفت، وصولا إلى المنصات المبتكرة للذكاء الاصطناعي المبنية على خدمات سوبابيز ونيون، تعتمد منظومة الويب المعاصرة بصورة شبه كاملة على موثوقية معايير ACID والاستقرار الصارم لمحرك بوستغريس. ولكن في نوفمبر 2026، اهتزت أوساط هندسة البيانات العالمية بزلزال أمني استثنائي؛ حيث كشفت مجموعة التطوير العالمية للبرمجية، بالتزامن مع إطلاق حزمة عملاقة تضم 52 ترقيعا أمنيا، عن ثغرة خفية يعود تاريخ نشوئها البرمجي إلى 22 عاما مضت.
تحمل هذه الثغرة الحساسة المعرف العالمي CVE-2026-6460 بمعدل خطورة مرتفع يبلغ 8.8 من أصل 10 وفق مقياس CVSS v3.1، وتندرج تحت تصنيف خلط الأنواع في الذاكرة (Type Confusion - CWE-843) ضمن كود لغة C الداخلي المعني بفهرس النظام. تمنح الثغرة أي مستخدم مصادق عليه يمتلك صلاحيات دنيا لإنشاء كائنات مؤقتة، القدرة على تجاوز حواجز العزل البرمجي للمحرك وتنفيذ أوامر ثنائية عشوائية مباشرة بصلاحيات مستخدم نظام التشغيل postgres. وتكمن الصعوبة التشغيلية القصوى في أن التحديث البرمجي لا يقتصر على استبدال الحزم الثنائية للسيرفر فحسب، بل يفرض إلزامية حتمية بإعادة تجميع وبناء كافة الملحقات البرمجية المكتوبة بلغة C لضمان السلامة التامة.
تكتسب هذه الحادثة أهمية خاصة في البيئات التقنية بمنطقة الخليج العربي والشرق الأوسط، حيث تعتمد البنوك الرقمية الكبرى في الرياض وأبوظبي ودبي، إضافة إلى مشاريع مراكز البيانات السيادية الضخمة، على كتل حوسبة بوستغريس الضخمة لإدارة قواعد البيانات والتحليلات المتقدمة، مما يجعل سرعة استيعاب هذه الثغرة وتطبيق التدابير الدفاعية أولوية سيادية لحماية تدفقات البيانات الحساسة من أي استغلال خفي.
الرؤية الاستراتيجية // 6 محاور رئيسية
التأصيل التاريخي والتشريح المعماري لخلل خلط الأنواع في نواة PostgreSQL
لفهم الجذور التقنية لثغرة CVE-2026-6460، يتعين الرجوع إلى المرحلة الهندسية التي شهدت إطلاق نسختي بوستغريس 7.3 و7.4 بين عامي 2002 و2004. في تلك الحقبة، ركز المطورون الأوائل على تحقيق أقصى درجات الكفاءة وسرعة المعالجة في ظل محدودية العتاد الحوسبي المتوفر، فابتكروا نظاما داخليا للبيانات المكتوبة بلغة C لا تتصف فيه الكتل المحجوزة في الذاكرة بكونها واصفة لذاتها (Self-identifying). هذا يعني أن البايتات المخزنة في الذاكرة العشوائية لا تحمل في حد ذاتها بطاقة تعريفية توضح نوعها، بل يعتمد المحرك كليا على جداول الفهرس الداخلي (`pg_type` و`pg_attribute`) لتفسير المؤشرات كأرقام صحيحة أو نصوص أو هياكل برمجية معقدة.
ظلت هذه الفرضية الأساسية تعمل باستقرار لافت لأكثر من عقدين؛ نظرا لأن محرك المعالجة افترض تناغما تاما بين سجلات الفهرس وعمليات استرجاع البيانات. غير أن التحليلات الأمنية المتقدمة أظهرت أن تنفيذ تسلسلات معقدة من أوامر تعريف البيانات (DDL) خاصة عند دمج أمر تغيير نوع العمود `ALTER TABLE ... SET DATA TYPE` مع عمليات التراجع التراكنشي (`ROLLBACK`) واستدعاء المتغيرات المؤقتة في لغة PL/pgSQL يخلق فجوة زمنية تسفر عن الاحتفاظ بمؤشرات نوع غير متطابقة داخل ذاكرة التخزين المؤقت للعملية الخادمة:
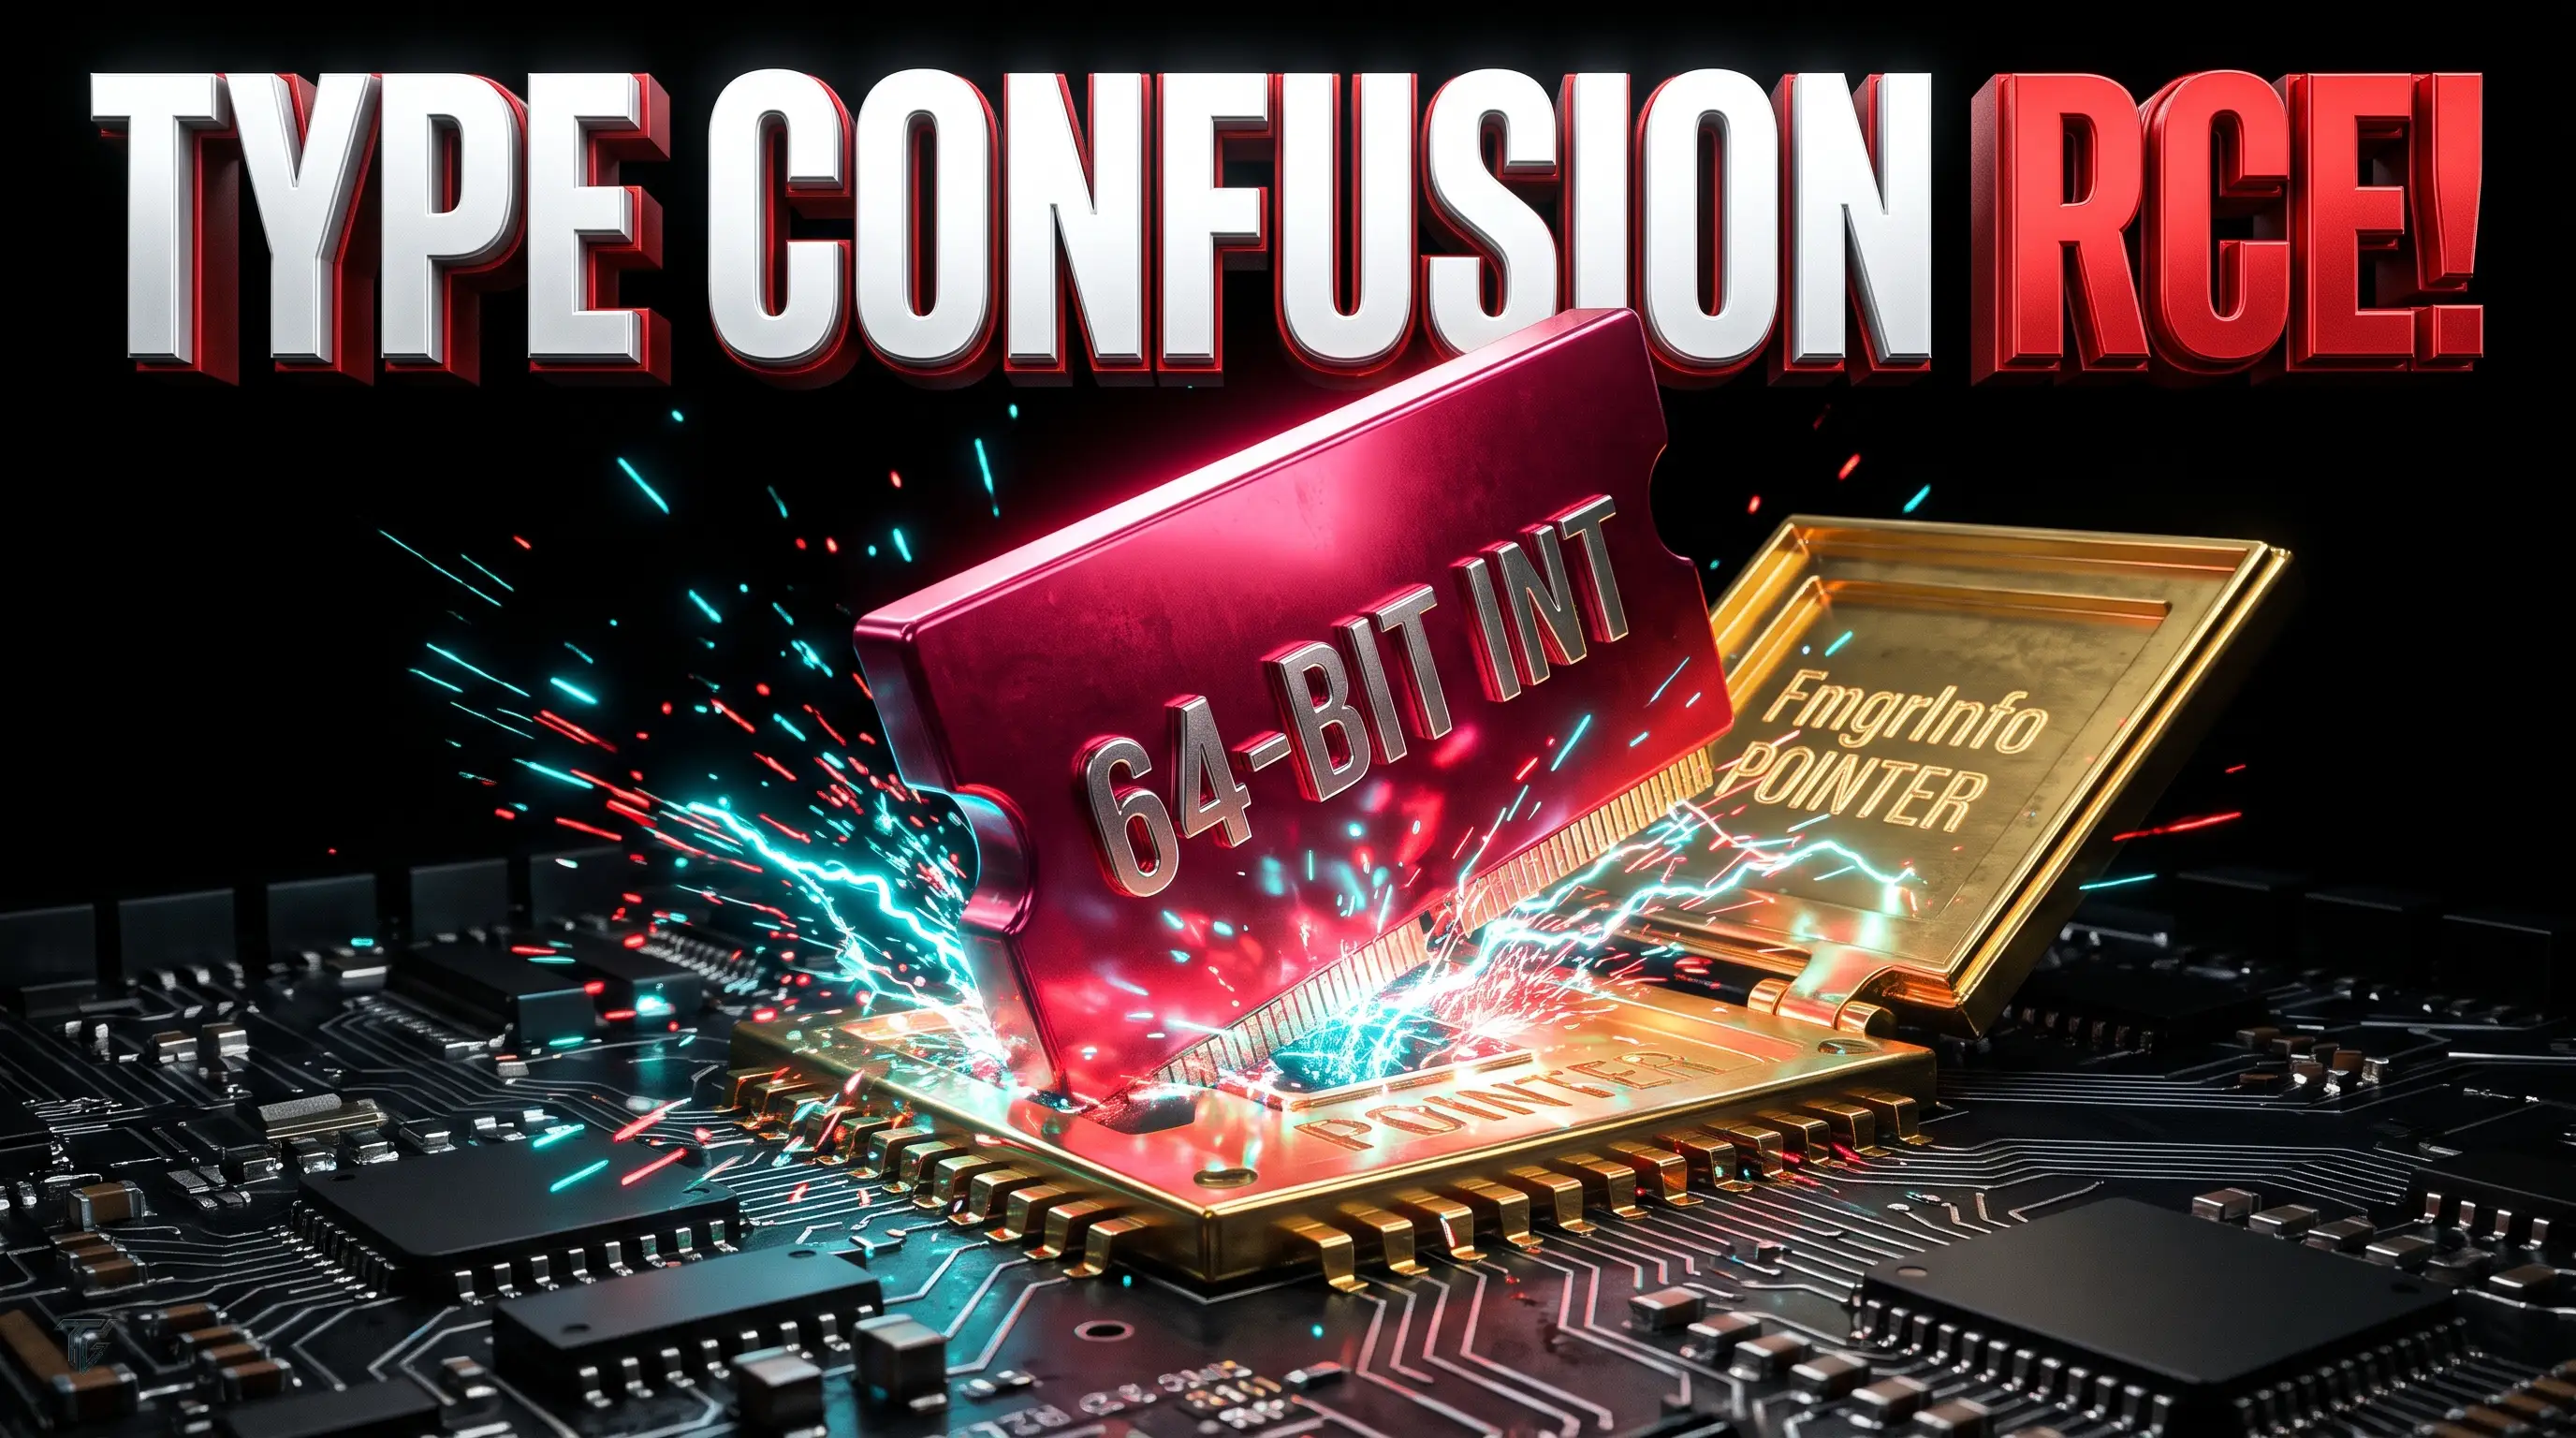
يتحول هذا الارتباك إلى كارثة أمنية محققة عندما يفسر المحرك مدخلات رقمية برمجها المهاجم بعناية، ليس كأرقام مجردة، بل كعنوان ذاكرة فعلي يشير إلى بنية `FmgrInfo` المسؤولة عن استدعاء الدوال البرمجية في لغة C. عندما ينفذ الخادم هذا الاستدعاء، يتبع المؤشر المتلاعب به لينتقل مسار التنفيذ مباشرة إلى شفرات خبيثة محقونة في الذاكرة، مما يسقط كافة حواجز الحماية بين مستخدم قاعدة البيانات ونظام التشغيل الخادم.
لماذا يغير هذا التحول قواعد اللعبة؟
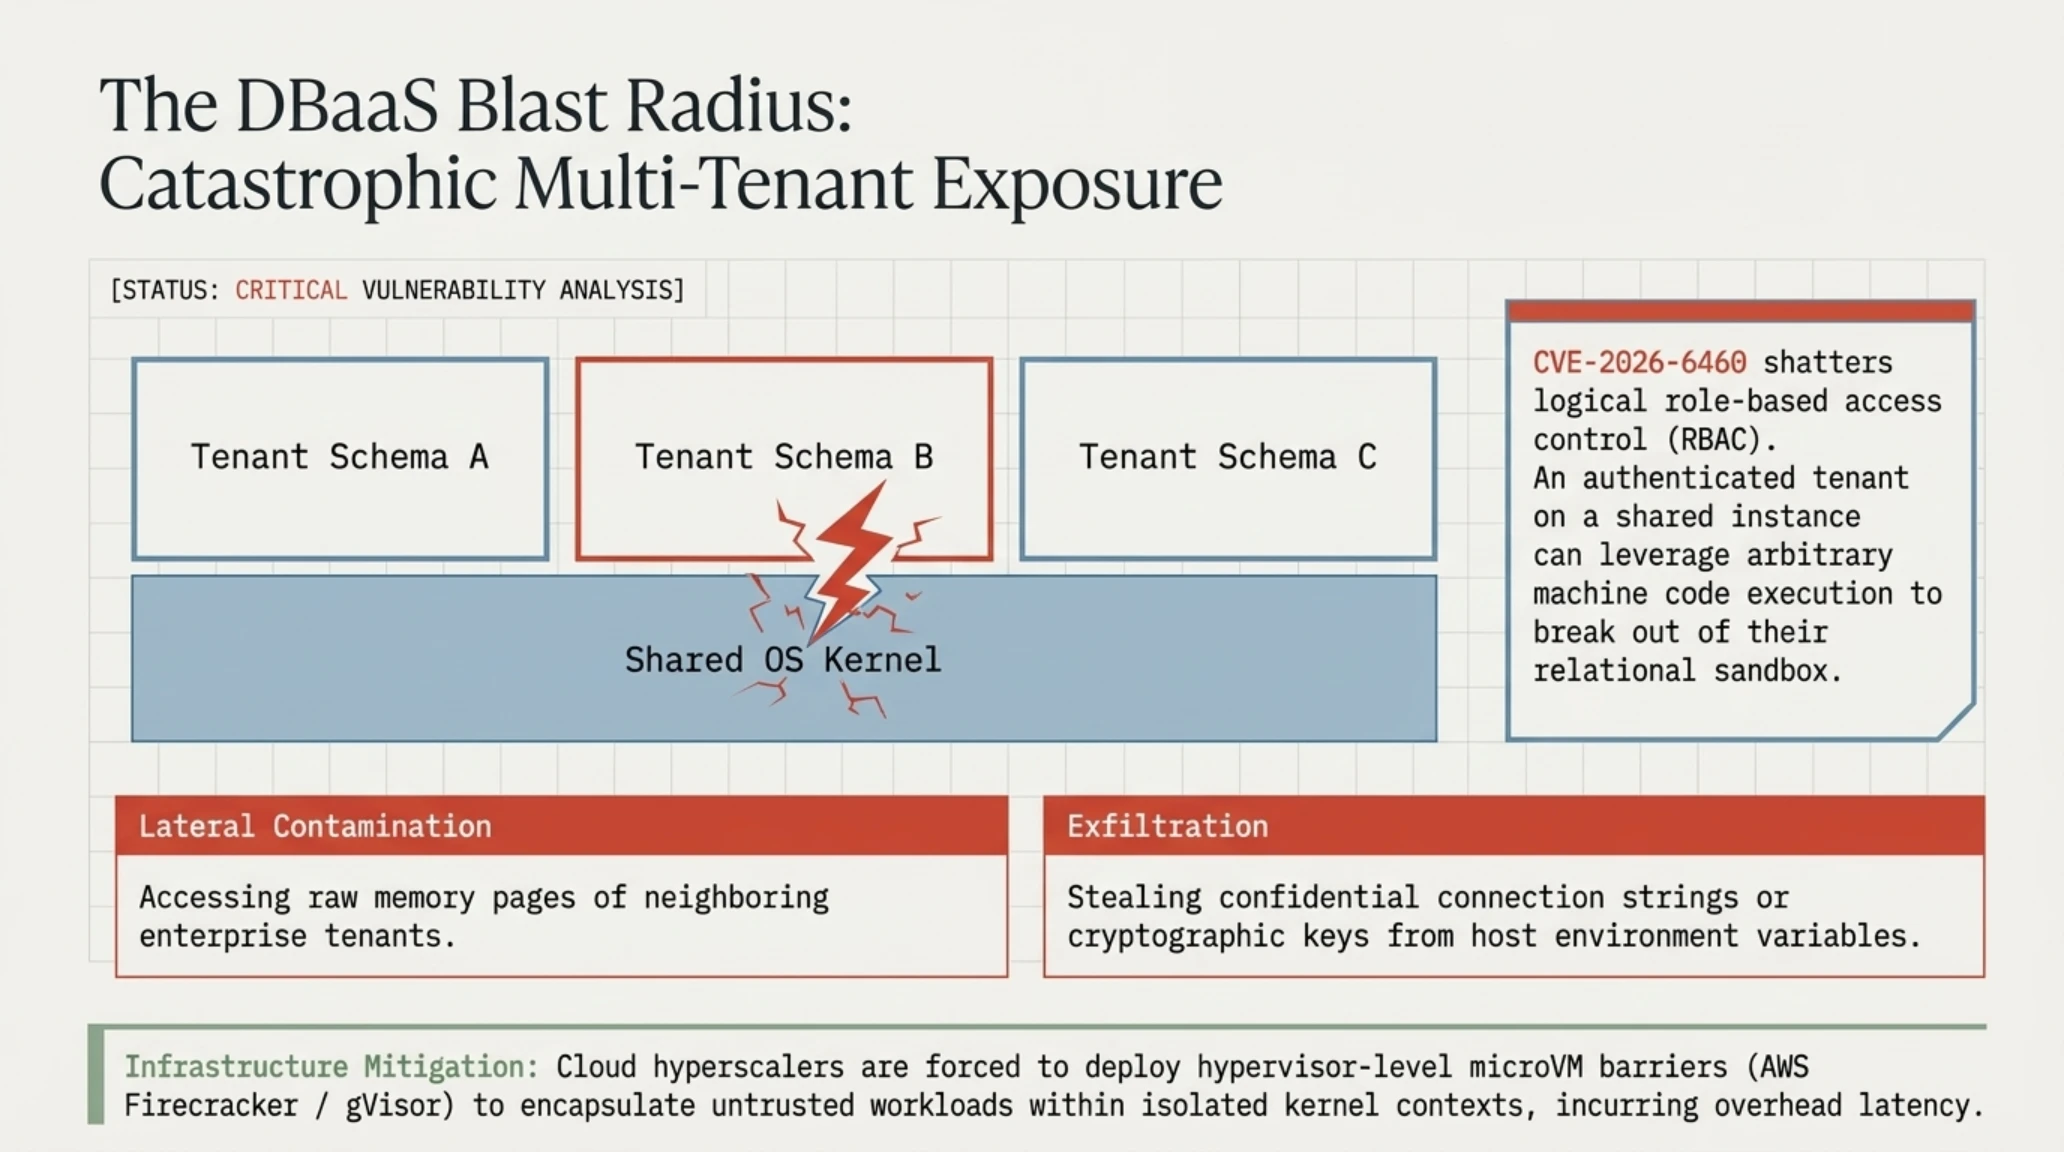
يتضاعف خطر هذه المعضلة في بيئات الاستضافة السحابية الحديثة المشتركة؛ حيث تتشارك مئات الشركات خادما واحدا مع الفصل بينها على مستوى صلاحيات بوستغريس فقط. في هذه الحالة، يمكن لمستأجر خبيث استغلال صلاحيات إنشاء الجداول المؤقتة لكسر حاجز العزل والوصول إلى قواعد بيانات المستأجرين الآخرين المقيمين على نفس العتاد.
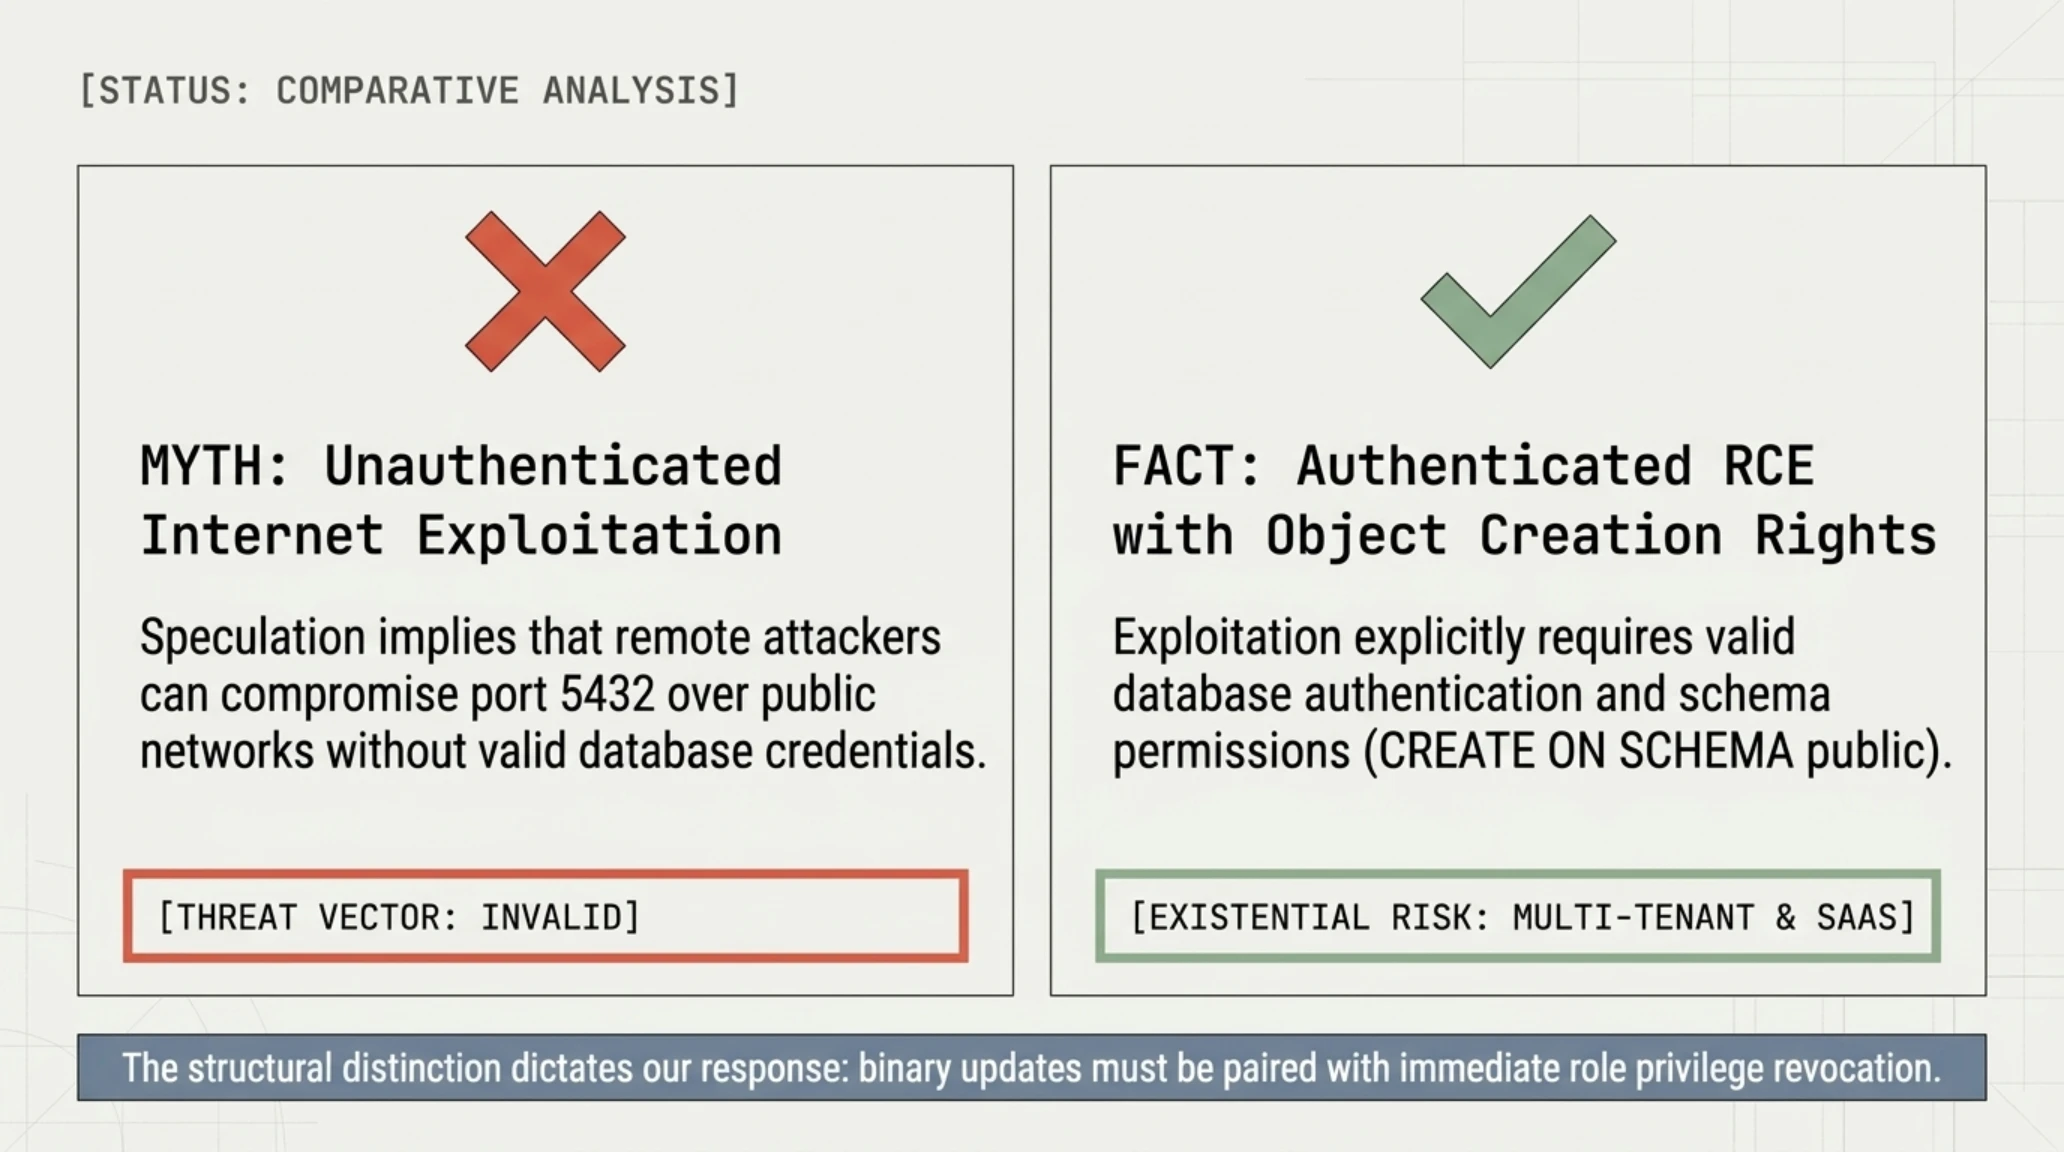
التحقق التقني المستقل | الشائعة في مواجهة الحقيقة الهندسية
تثبت هذه الأبعاد الهندسية الدقيقة لماذا تطلب علاج الثغرة تدخلا برمجيا عميقا في ملفات الترويسة الأساسية للنواة، مما استدعى إصدار تحذيرات حاسمة لفرق إدارة البيانات حول العالم بضرورة إعادة بناء الملحقات البرمجية المرتبطة فورا.
قاموس مصطلحات سلامة الذاكرة وهندسة النظم المتقدمة
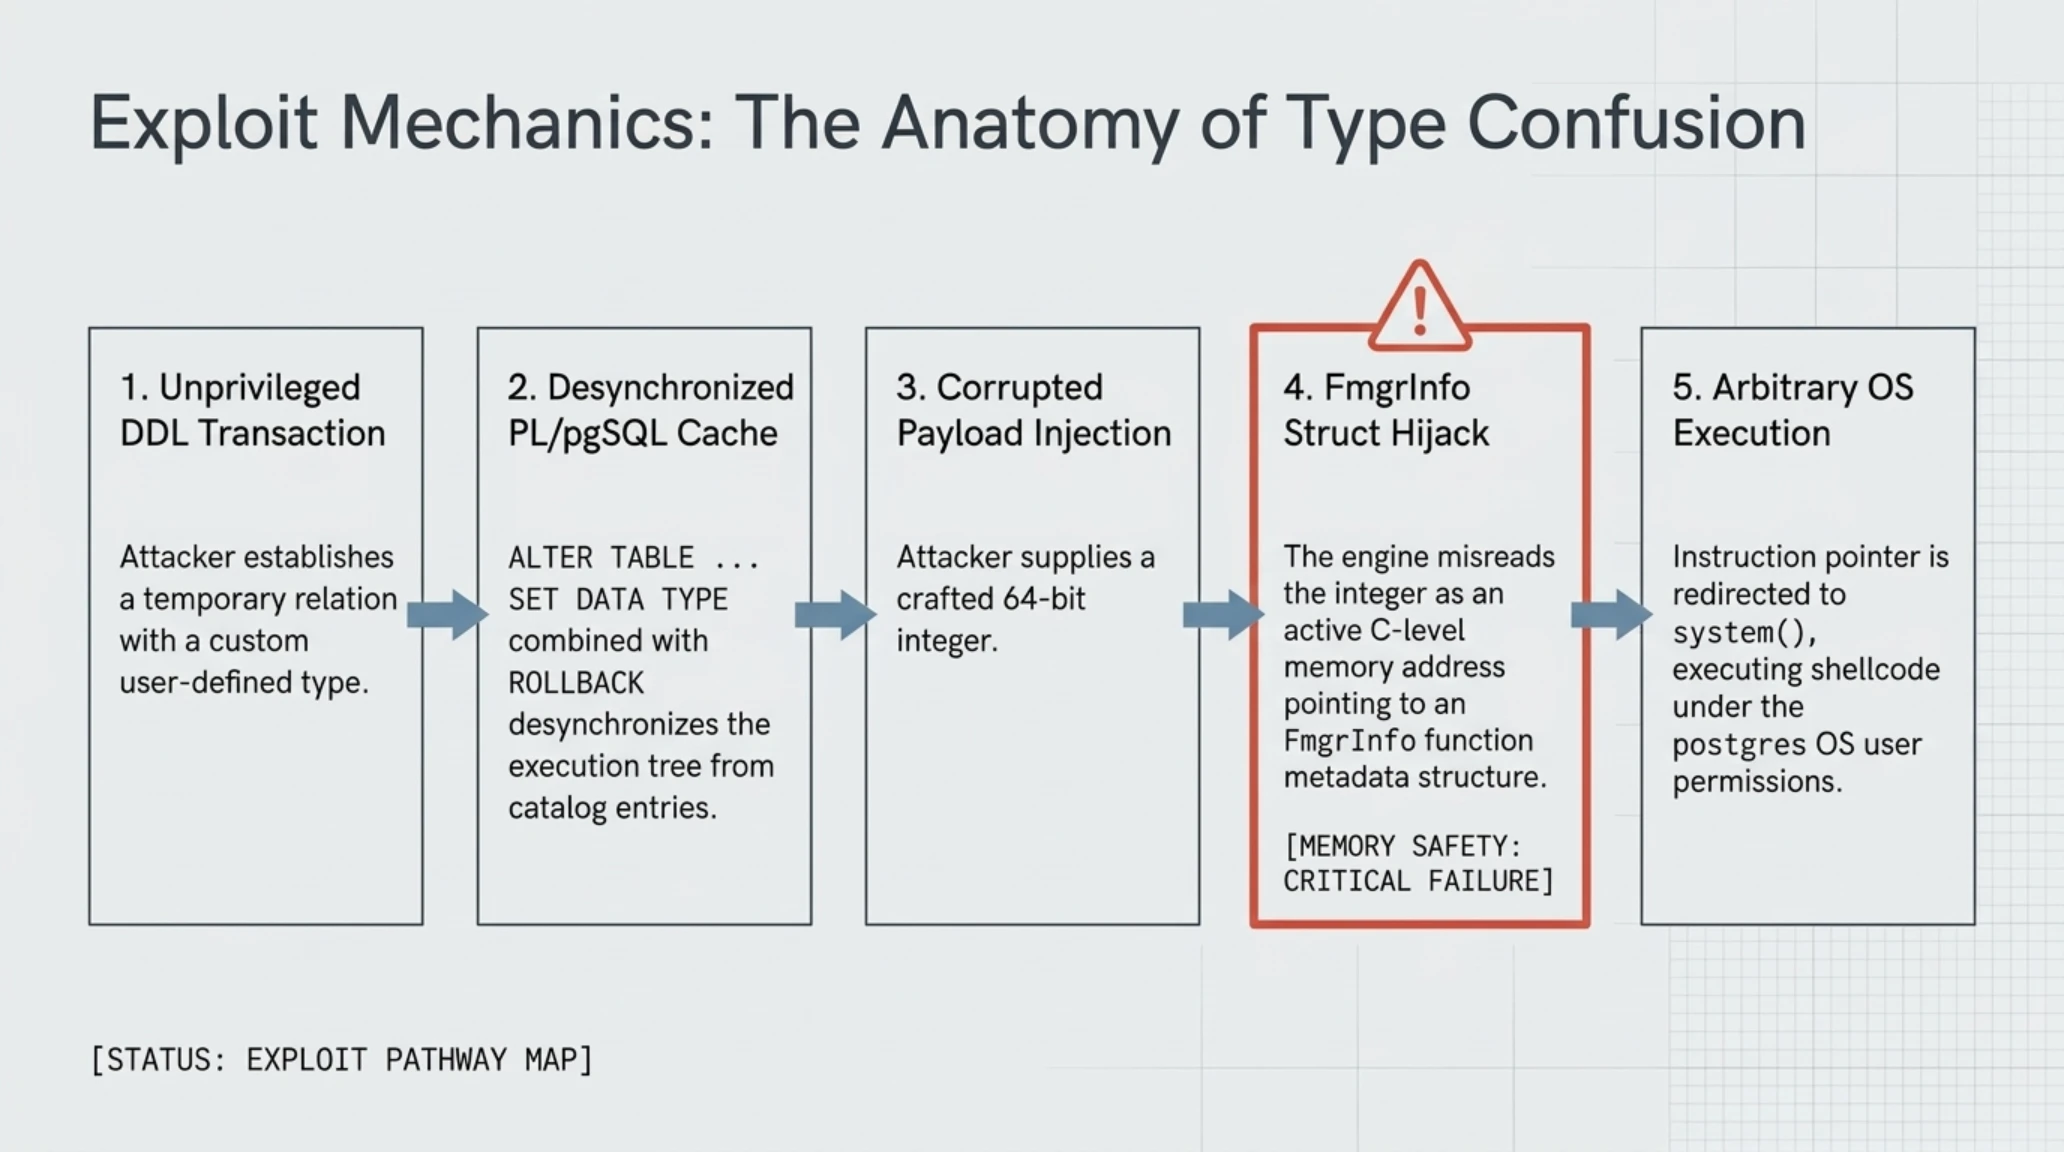
آليات الاستغلال التقني والقفز من استعلامات SQL إلى نظام التشغيل
يقدم التحليل الجنائي المعمق لسلسلة استغلال الثغرة الأمنية المسجلة برمز CVE-2026-6460 كشفاً مذهلاً للهندسة العكسية التي تمكن مهاجماً مصادقاً عليه من تحويل استعلامات SQL اعتيادية وبريئة في ظاهرها إلى سلاح برمجيات خبيثة ينفذ أوامر عشوائية مباشرة على مستوى نظام التشغيل المضيف. تبدأ سلسلة الهجوم بجلسة اتصال شرعية يمتلك صاحبها صلاحيات قياسية مقيدة، لا تتجاوز القدرة على إنشاء جداول أو كائنات مؤقتة في قاعدة البيانات، وهو مستوى وصول اعتيادي متاح لغالبية مطوري التطبيقات البرمجية والمشتركين في بيئات الاستضافة السحابية المشتركة.
في المرحلة الأولى من الهجوم، يقوم الطرف المهاجم بتعريف علاقة مؤقتة تحتوي على نوع بيانات مركب مخصص للمستخدم، يعقب ذلك الإعلان عن دالة إجرائية بلغة PL/pgSQL تقوم بتخزين متغيرات محلية مرتبطة بنيوياً بتلك الهيكلية. بعد ذلك، ينفذ المهاجم سلسلة معاملات متقدمة تتضمن إجراء تعديلات بنيوية متتالية باستخدام أوامر تغيير الجداول مع تنفيذ عمليات تراجع استراتيجي عن المعاملات قبل اكتمالها، مما يؤدي إلى حدوث انقسام بنيوي داخل الذاكرة بين سجل الفهارس ومخطط التنفيذ المخزن في الذاكرة المؤقتة لمحرك قاعدة البيانات.
هذا التناقض الزمني في إدارة الذاكرة يدفع المحرك الداخلي إلى افتراض أن الذاكرة المخصصة ما زالت تتبع الهيكل القديم، بينما البيانات الفعلية المخزنة تمثل أرقاماً صحيحة بدقة 64 بت يتحكم بها المهاجم بصورة مطلقة. عند استدعاء الدالة التنفيذية، يتعامل محرك قاعدة البيانات مع هذه البايتات المعدلة وكأنها مؤشر مباشر نحو هيكلية إدارة الدوال الداخلية المعروفة برمز FmgrInfo داخل كود C الأساسي:
داخل بيئة تشغيل لغة C لمحرك PostgreSQL، تحتوي بنية FmgrInfo على العنوان الحقيقي للدالة البرمجية التي يجب على المعالج تنفيذها. ومن خلال تضليل هذا المؤشر والسيطرة على مسار القفز، يوجه المهاجم مؤشر التعليمات البرمجية لوحدة المعالجة المركزية نحو عناوين دوال تنفيذية على غرار الدالة النظامية المشهورة، مما يمكنه من فتح منفذ سري وموجه أوامر متكامل بصلاحيات المستخدم الأساسي لنظام التشغيل. وبذلك، تتحول قاعدة البيانات المعزولة إلى جسر عبور استراتيجي لاختراق الخادم السحابي بالكامل وسرقة مفاتيح التشفير والبيانات الحساسة.
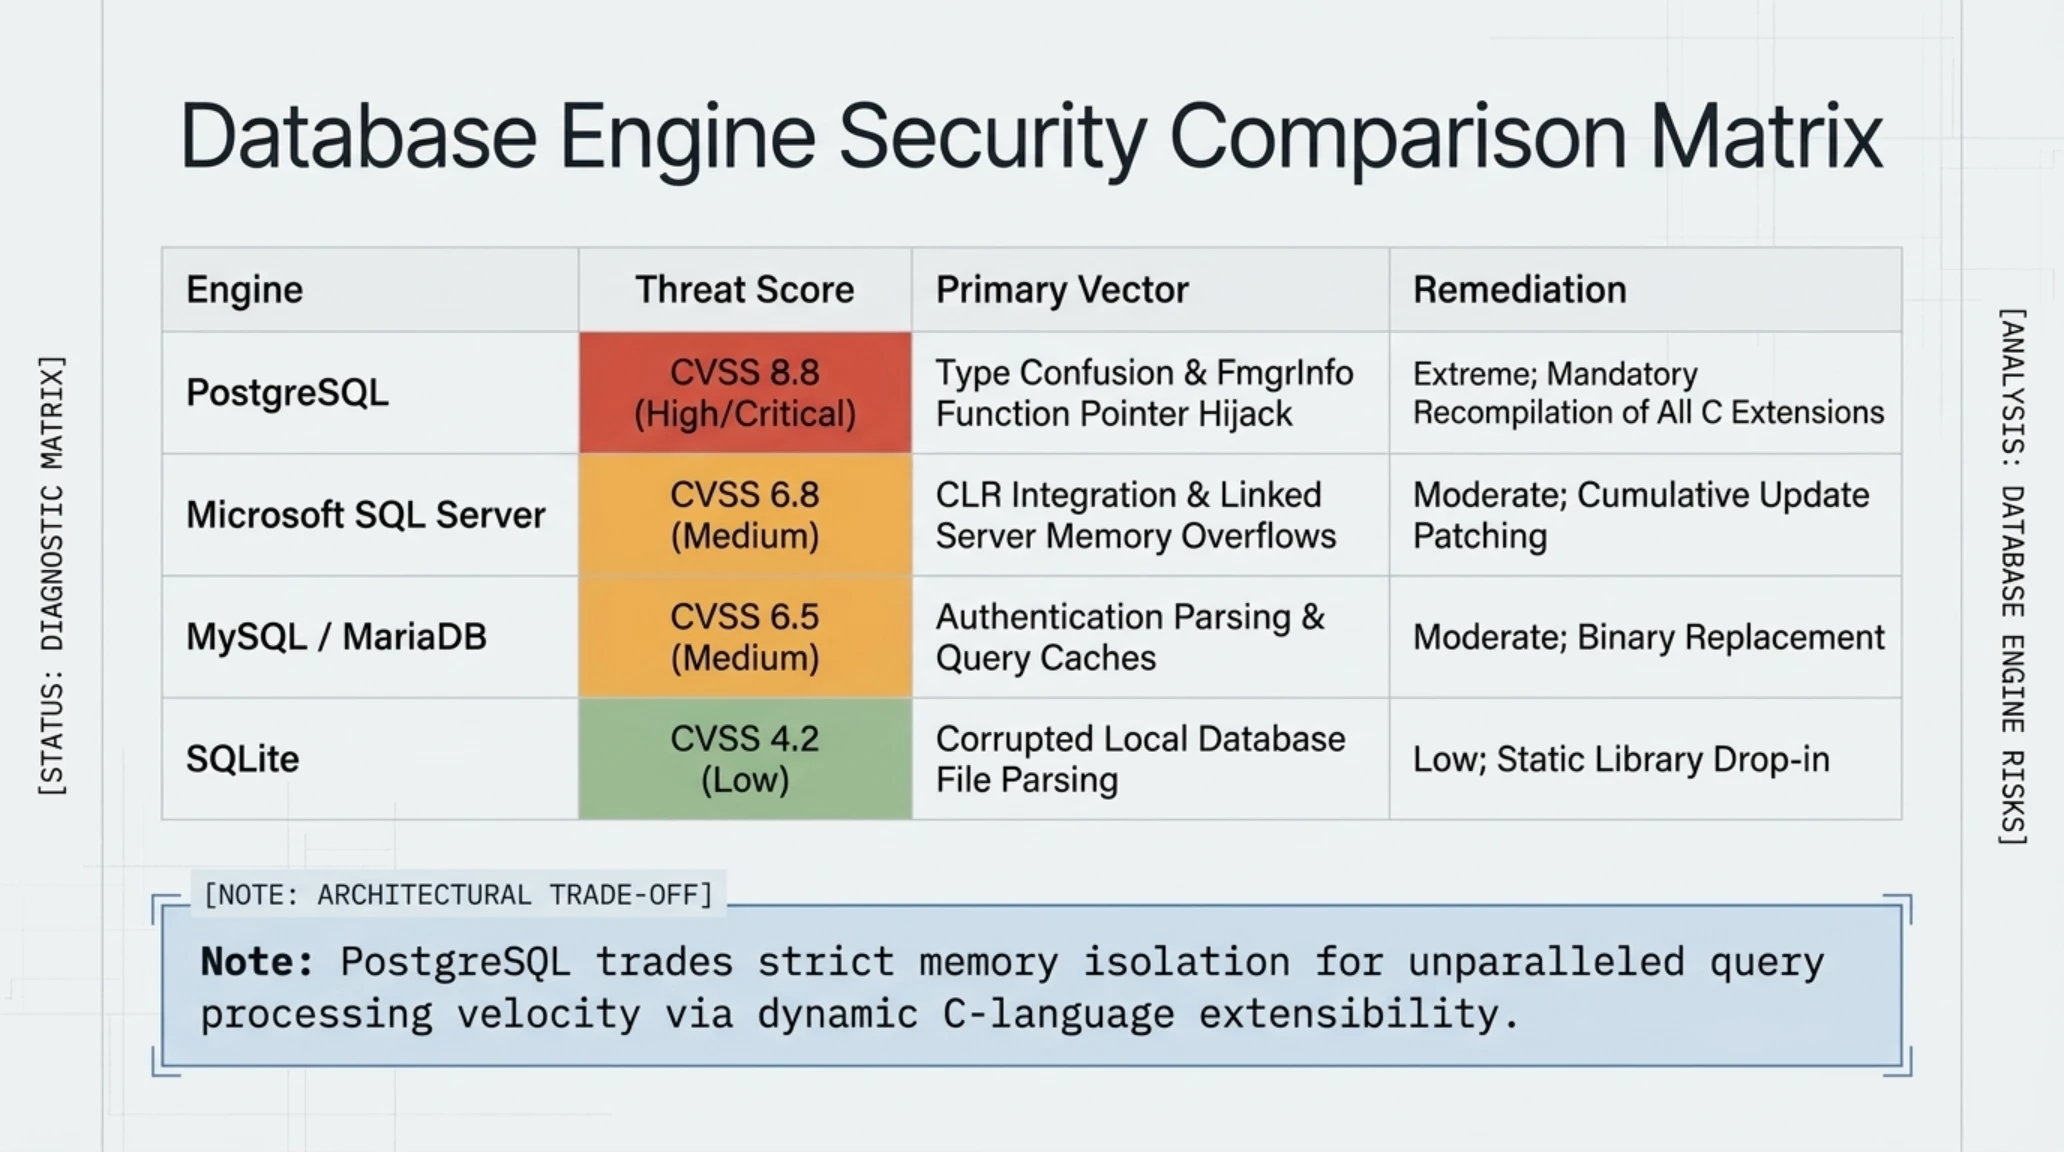
المقارنة المعيارية ومصفوفة العزل الأمني لمحركات قواعد البيانات
| محرك قاعدة البيانات | درجة الخطورة الأخيرة (CVSS) | متجه الهجوم الأساسي | مستوى تعقيد المعالجة الهندسية |
|---|---|---|---|
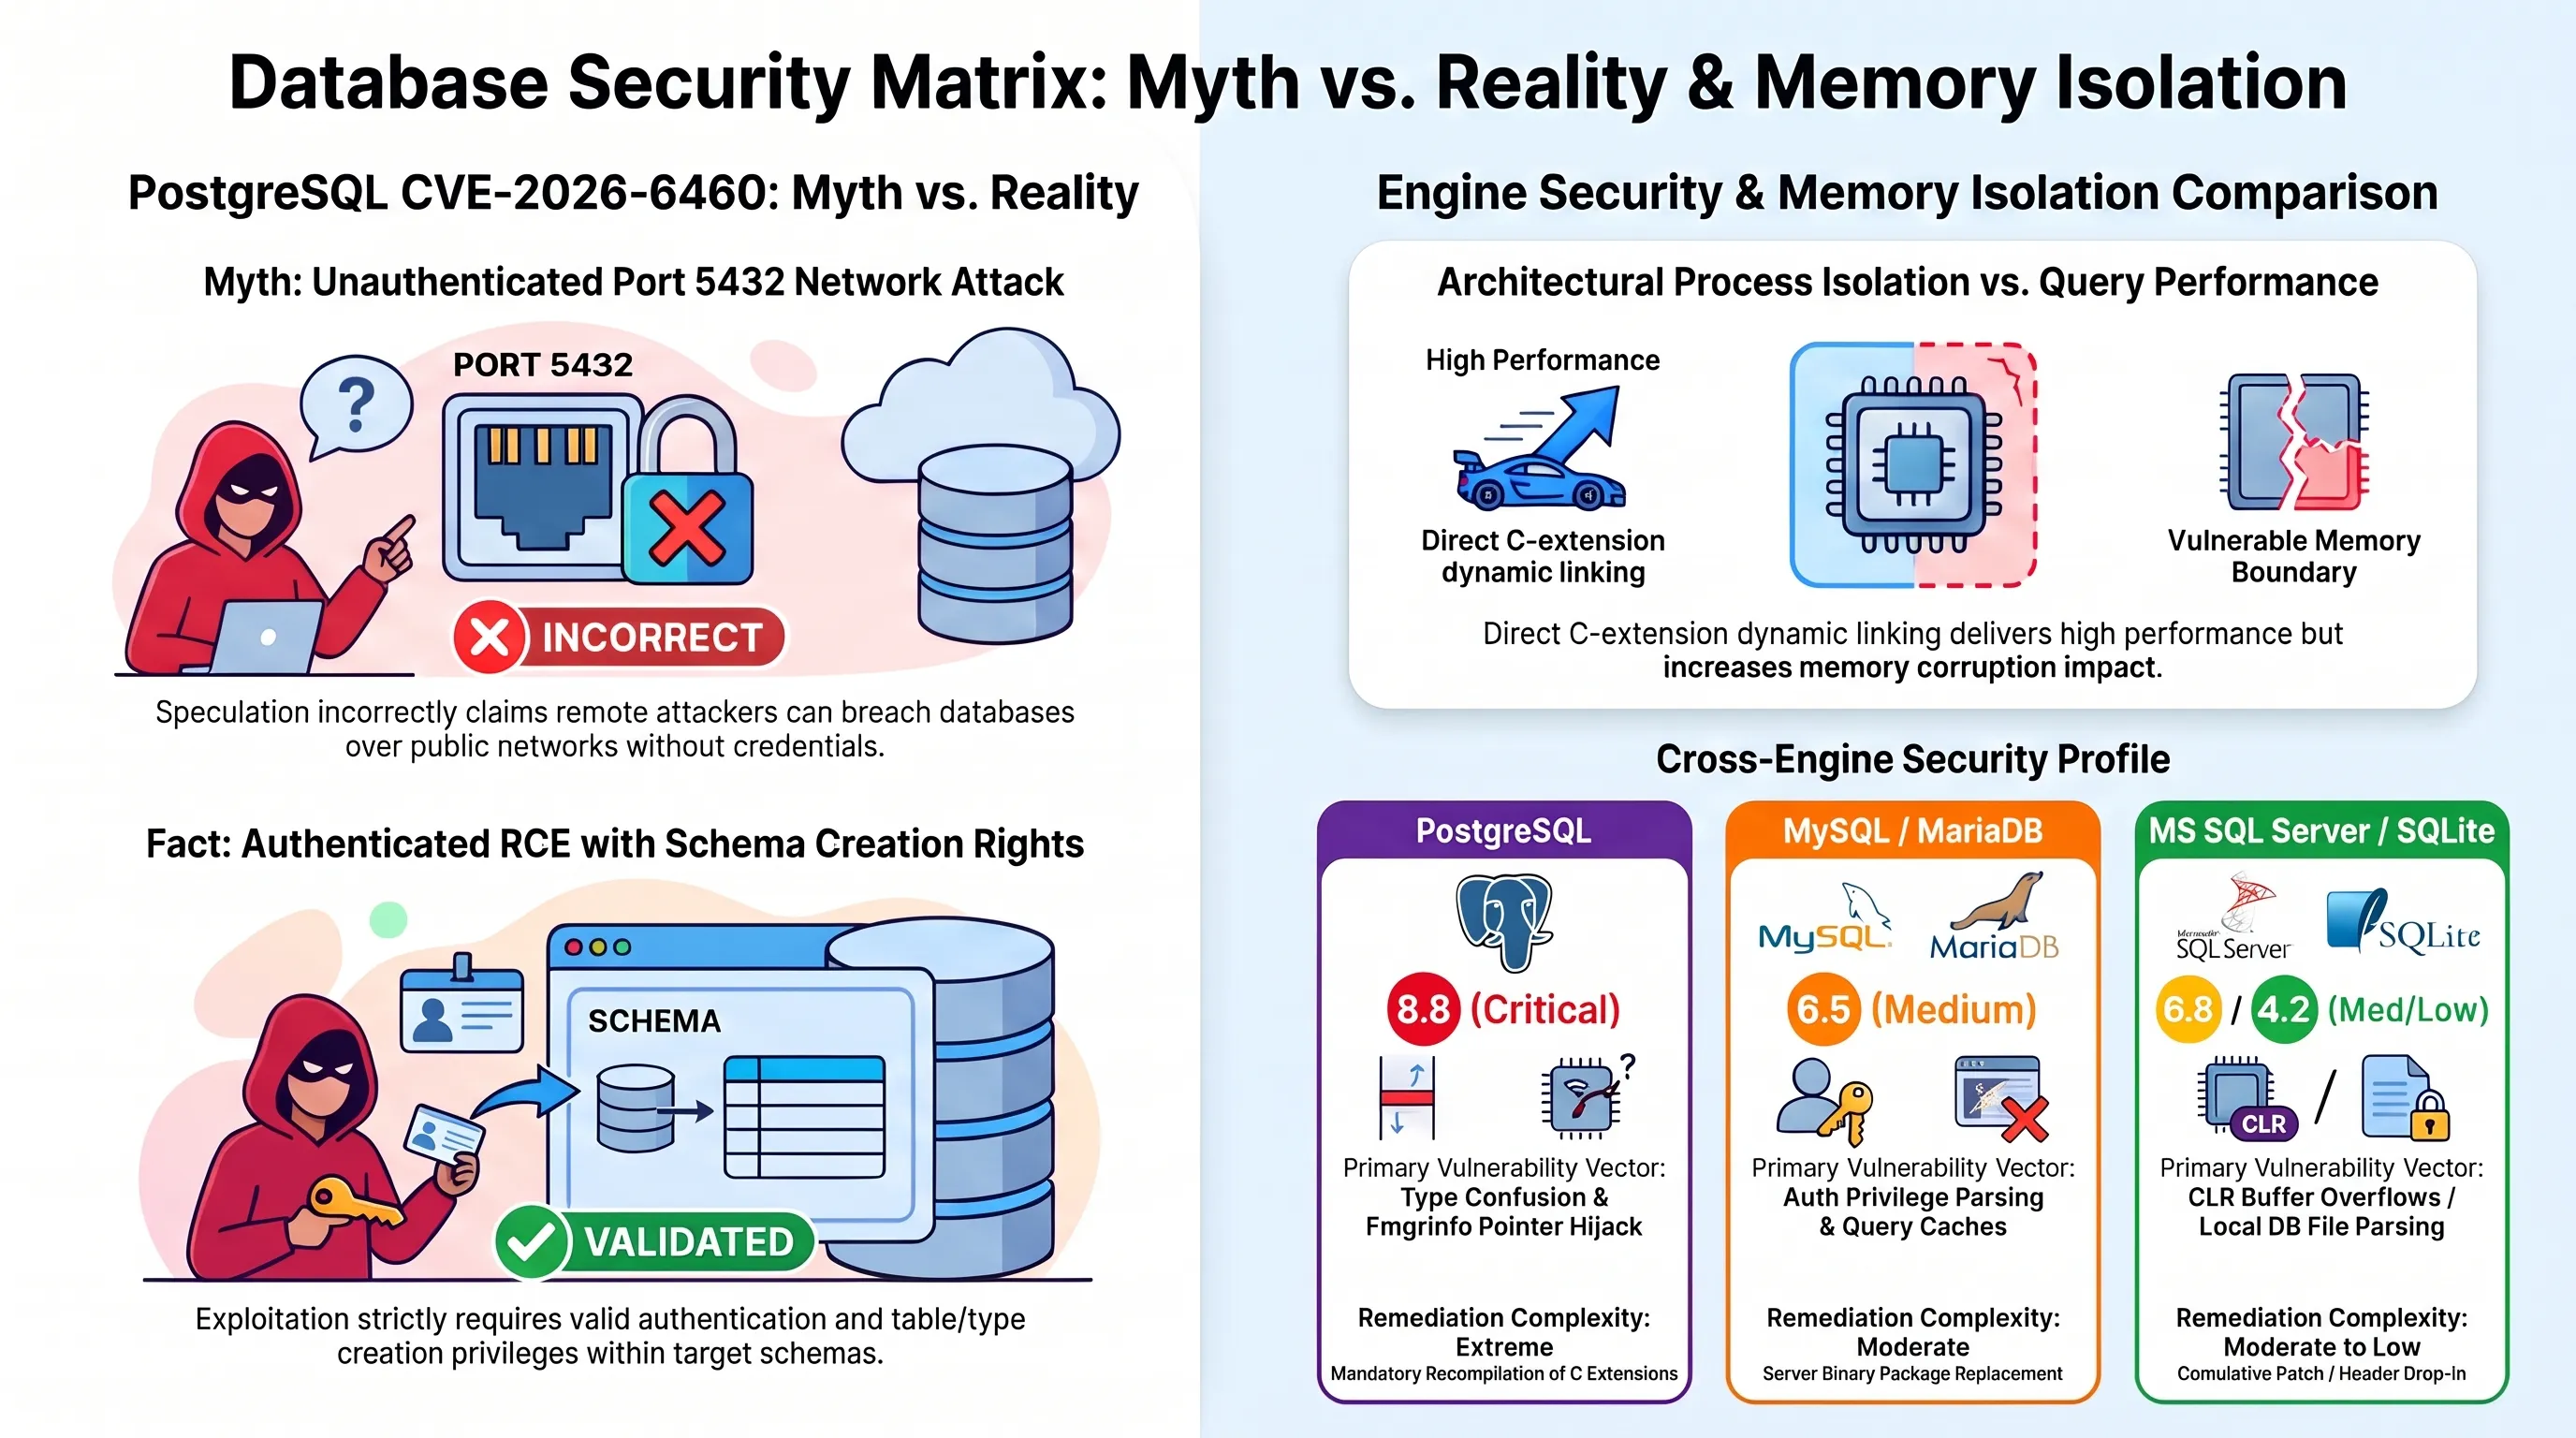
| PostgreSQL (CVE-2026-6460) | 8.8 (مرتفع / حرج) | خلط الأنواع واختطاف مؤشرات دوال FmgrInfo | فائق التعقيد؛ إعادة تجميع إلزامية لكافة ملحقات C |
| MySQL / MariaDB | 6.5 (متوسط الخطورة) | صلاحيات المصادقة وهياكل التخزين المؤقت للاستعلامات | متوسط؛ ترقية حزم الخادم الثنائية المباشرة |
| SQLite (محرك مدمج) | 4.2 (منخفض الخطورة) | تلف ملفات قواعد البيانات المحلية أثناء التحليل | منخفض؛ استبدال ملفات الترويسة والمكتبات الساكنة |
| Microsoft SQL Server | 6.8 (متوسط الخطورة) | تجاوز سعة المخزن المؤقت للذاكرة في تكامل CLR والخوادم المرتبطة | متوسط؛ تطبيق التحديثات التراكمية وإعادة تشغيل الخدمة |
يتجلى الفارق المعماري الجوهري بين محرك PostgreSQL وبقية محركات قواعد البيانات العلائقية المنافسة في فلسفة التوسيع والملحقات البرمجية. فبينما تعتمد المحركات المنافسة على تقنيات عزل العمليات الفرعية في مساحات افتراضية مستقلة أو بيئات تشغيل محصورة، يتيح PostgreSQL ربط المكتبات المشتركة مباشرة بمساحة الذاكرة لنواة المعالجة الرئيسية، مضحياً بمبدأ العزل المطلق في سبيل تحقيق أعلى معدلات سرعة ممكنة لمعالجة الاستعلامات المعقدة.
تداعيات أزمة الملحقات البرمجية وضرورة إعادة بناء حزم C
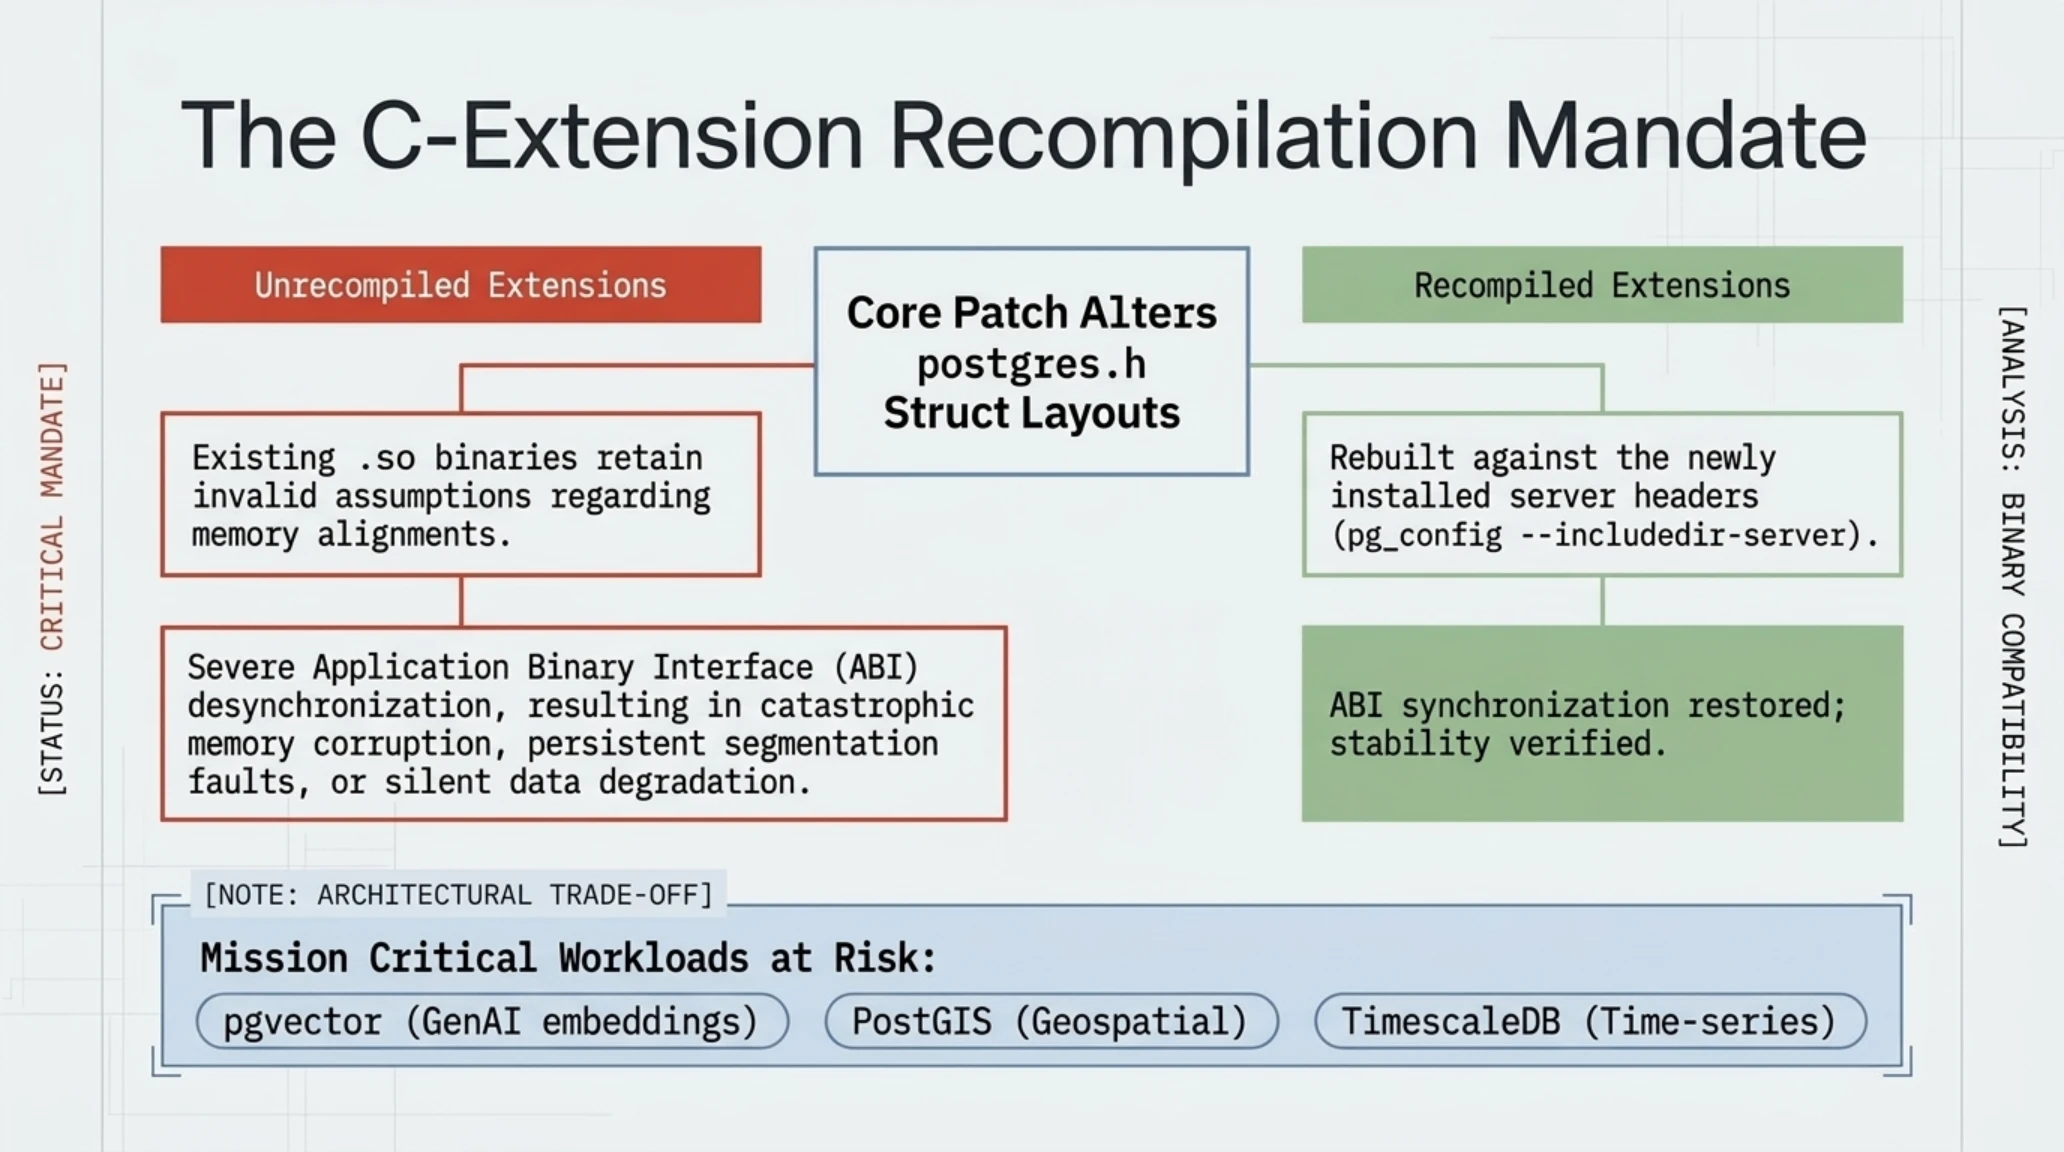
تتمثل المعضلة التشغيلية الكبرى التي فجرتها حزمة التحديثات الأمنية لشهر نوفمبر 2026 في الإلزام الهندسي الصارم الذي يفرض إعادة تجميع كافة الملحقات البرمجية المكتوبة بلغة C من الصفر. في البيئات المؤسسية والإنتاجية الحديثة، نادراً ما يتم تشغيل محرك PostgreSQL بشكله الخام الافتراضي؛ بل تعتمد أعباء العمل المتطورة على ملحقات برمجية حيوية، أبرزها ملحق pgvector المخصص لمعالجة المتجهات الحسابية للذكاء الاصطناعي التوليدي، وملحق PostGIS للبيانات الجغرافية المكانية، وملحق TimescaleDB لمعالجة السلاسل الزمنية فائقة السرعة.
نظراً لأن الترقيع الأمني الصادر قد قام بإعادة هيكلة البيانات الداخلية وترتيب الذاكرة داخل ملفات الترويسة الأساسية للنواة، فإن الملحقات والمكتبات المترجمة سابقاً والمخزنة كملفات ثنائية تفقد توافقها البنيوي والتنفيذي. وإذا ما قام مهندسو الأنظمة بتحديث خادم قاعدة البيانات دون إعادة تجميع هذه الملحقات ضد الترويسات المحدثة، فإن ذلك يؤدي إلى انهيار فوري في التوافق الثنائي للواجهات البرمجية، مما يسبب تجزئة الذاكرة، وانهيارات متكررة للعمليات، وتلفاً صامتاً للبيانات المخزنة:
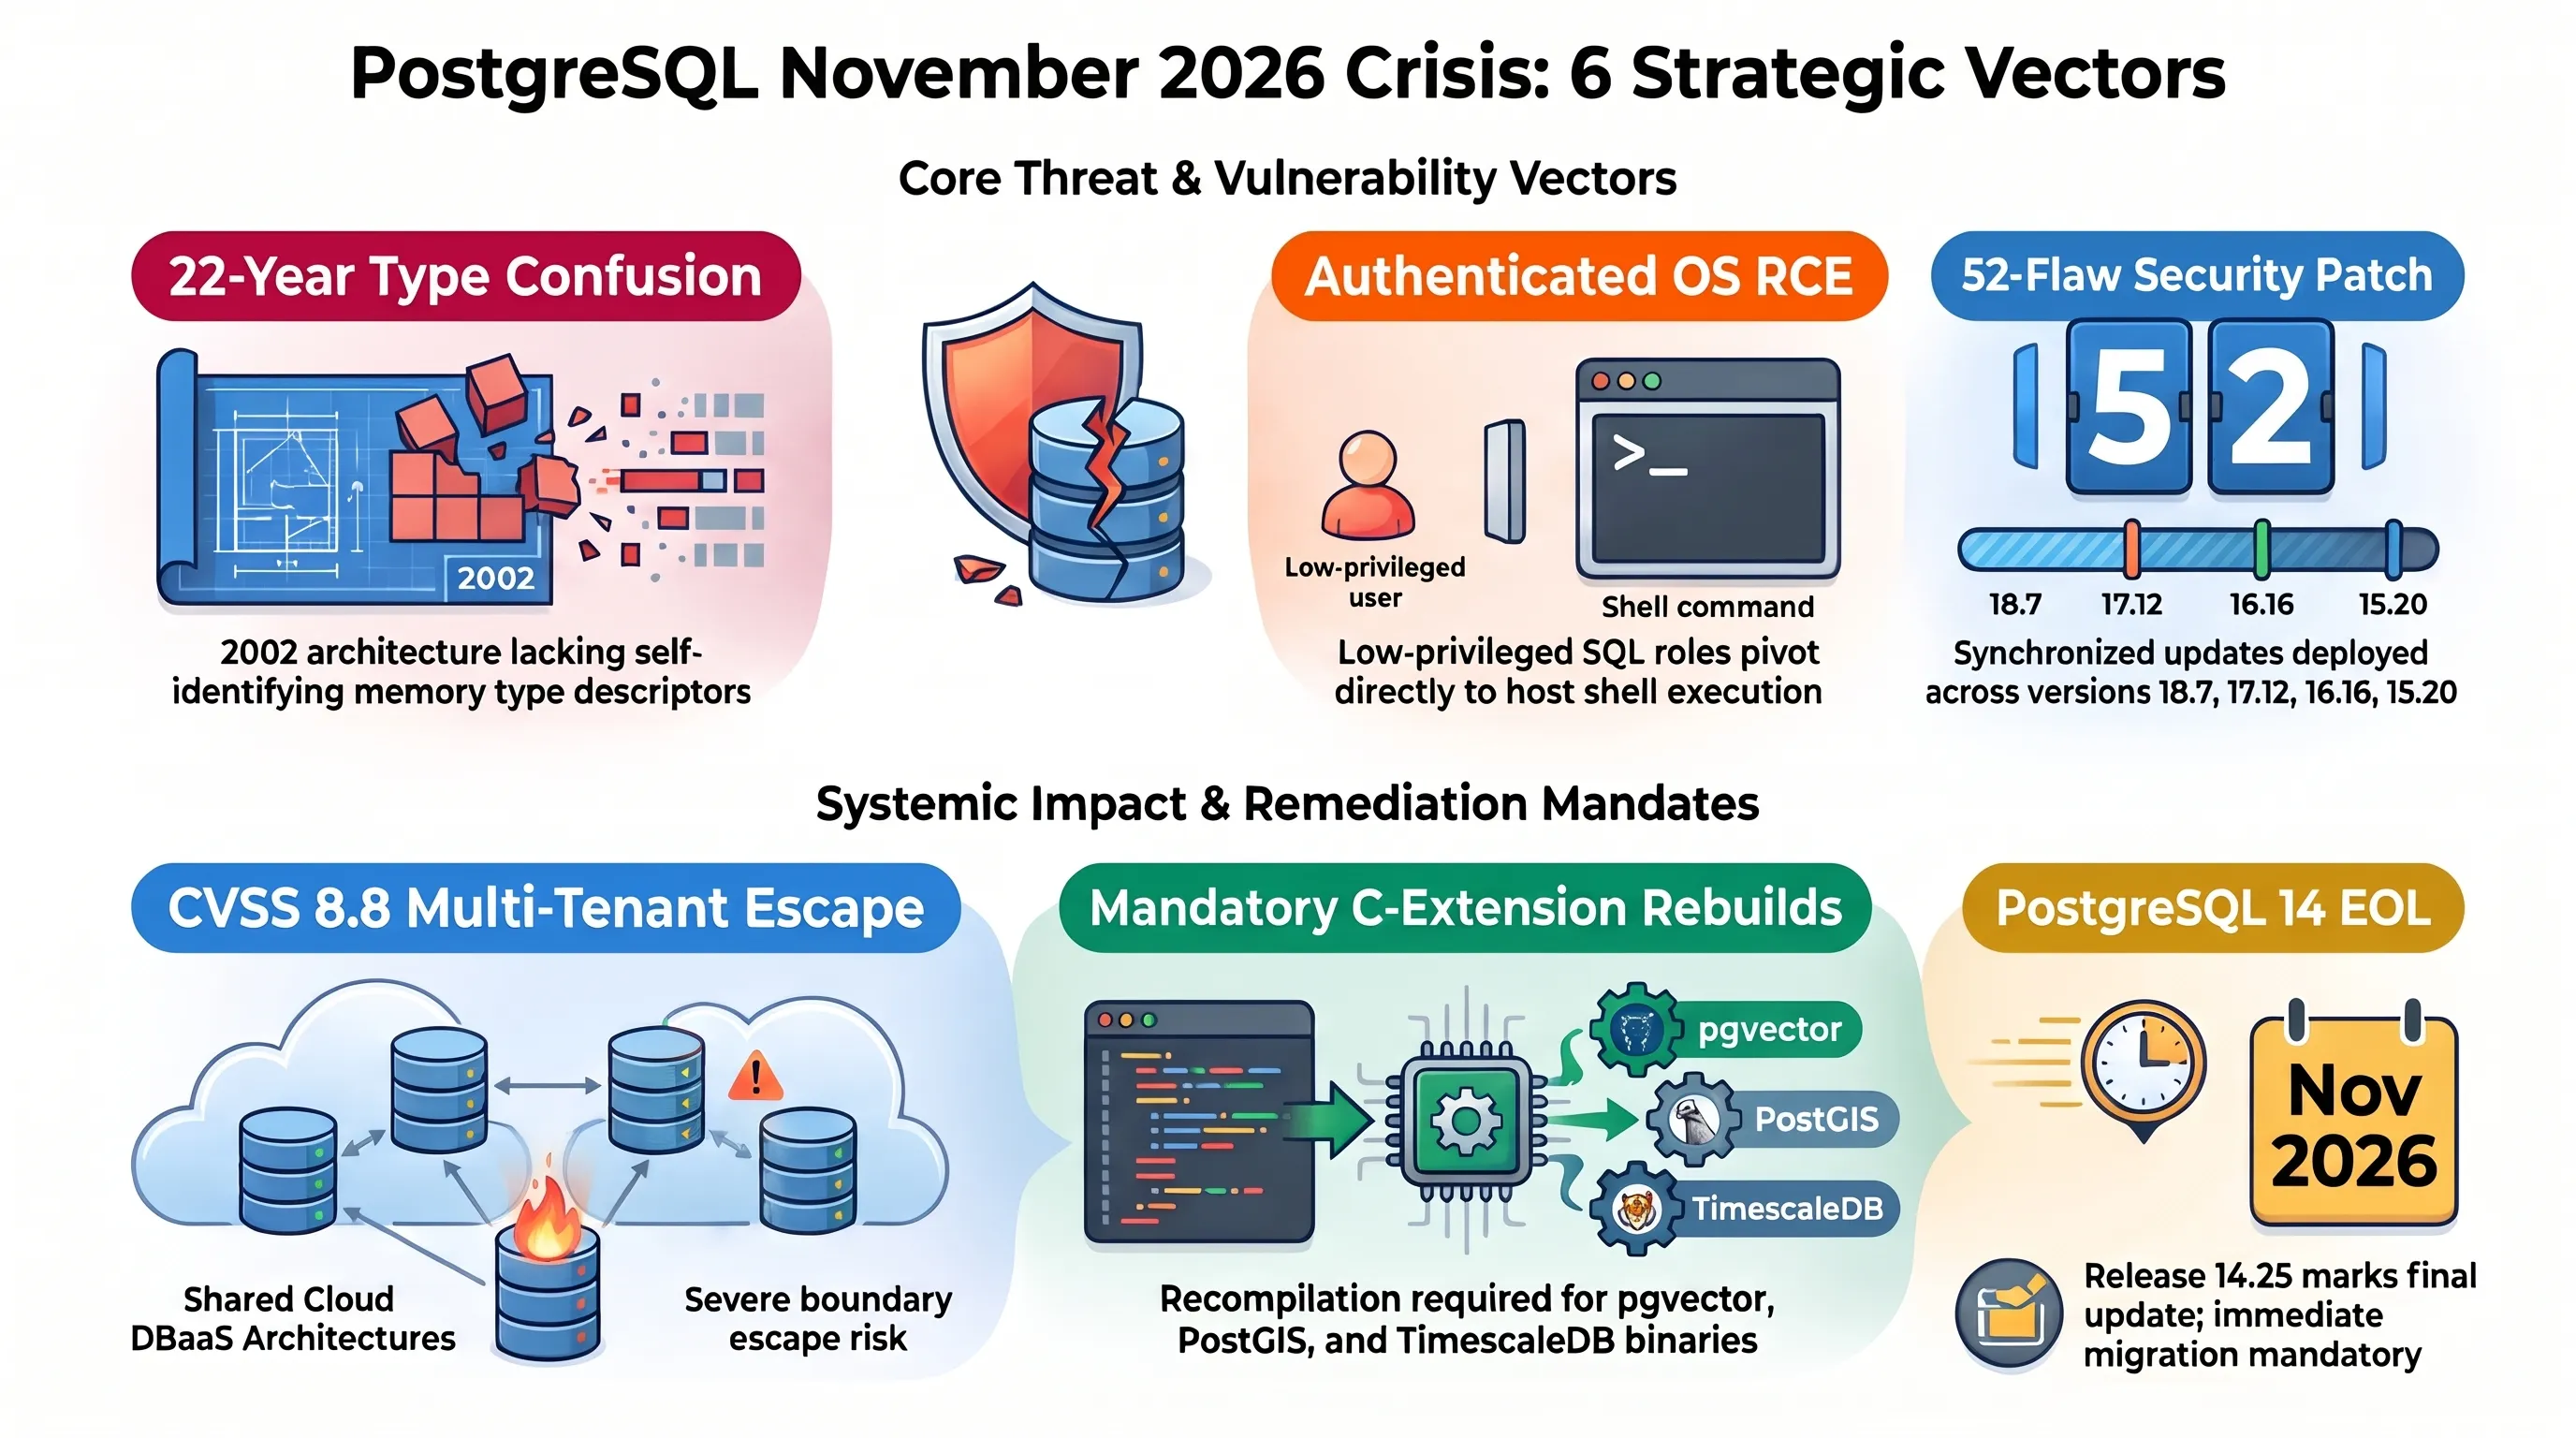
بالنسبة لفرق هندسة الموثوقية السحابية التي تدير آلاف العناقيد الموزعة باستخدام مشغلات حاويات كوبرنيتس المتطورة، تحول هذا المطلب التشغيلي من مجرد تحديث أمني تقليدي إلى عملية هندسية شاملة تتطلب إعادة بناء صور الحاويات الأساسية وإجراء اختبارات توافق دقيقة قبل طرحها في بيئات الإنتاج الحية لضمان عدم توقف الخدمات الحيوية.
يتفاقم هذا التحدي التشغيلي في البيئات السحابية الموزعة نتيجة لتعدد أنظمة التشغيل ومسارات البناء المعتمدة للمكتبات البرمجية. ففي المؤسسات التي تدير بيئات إنتاجية متباينة تجمع بين توزيعات ديبيان وريد هات ولينكس السحابي، يتعين على فرق هندسة البنية التحتية مطابقة ترويسات المترجمات وإعدادات التجميع البرمجي بدقة متناهية لتفادي أي انحراف في مؤشرات الذاكرة الحية. إن أي تهاون في إعادة تجميع هذه الملحقات ضد ملفات الترويسة المحدثة لا يؤدي إلى تعطل الخدمات فحسب، بل يترك ثغرات الذاكرة مفتوحة بصورة غير مرئية حتى في ظل تشغيل خادم محدث.
توضح هذه الشهادة التاريخية الشفافة من قادة التطوير الأساسيين حقيقة إدارة البنى التحتية البرمجية المستدامة. ولفهم الحجم الحقيقي للعناقيد المعرضة لهذه المخاطر حول العالم، نستعرض التوزيع الإحصائي للإصدارات النشطة حالياً عبر شبكات المؤسسات الدولية:
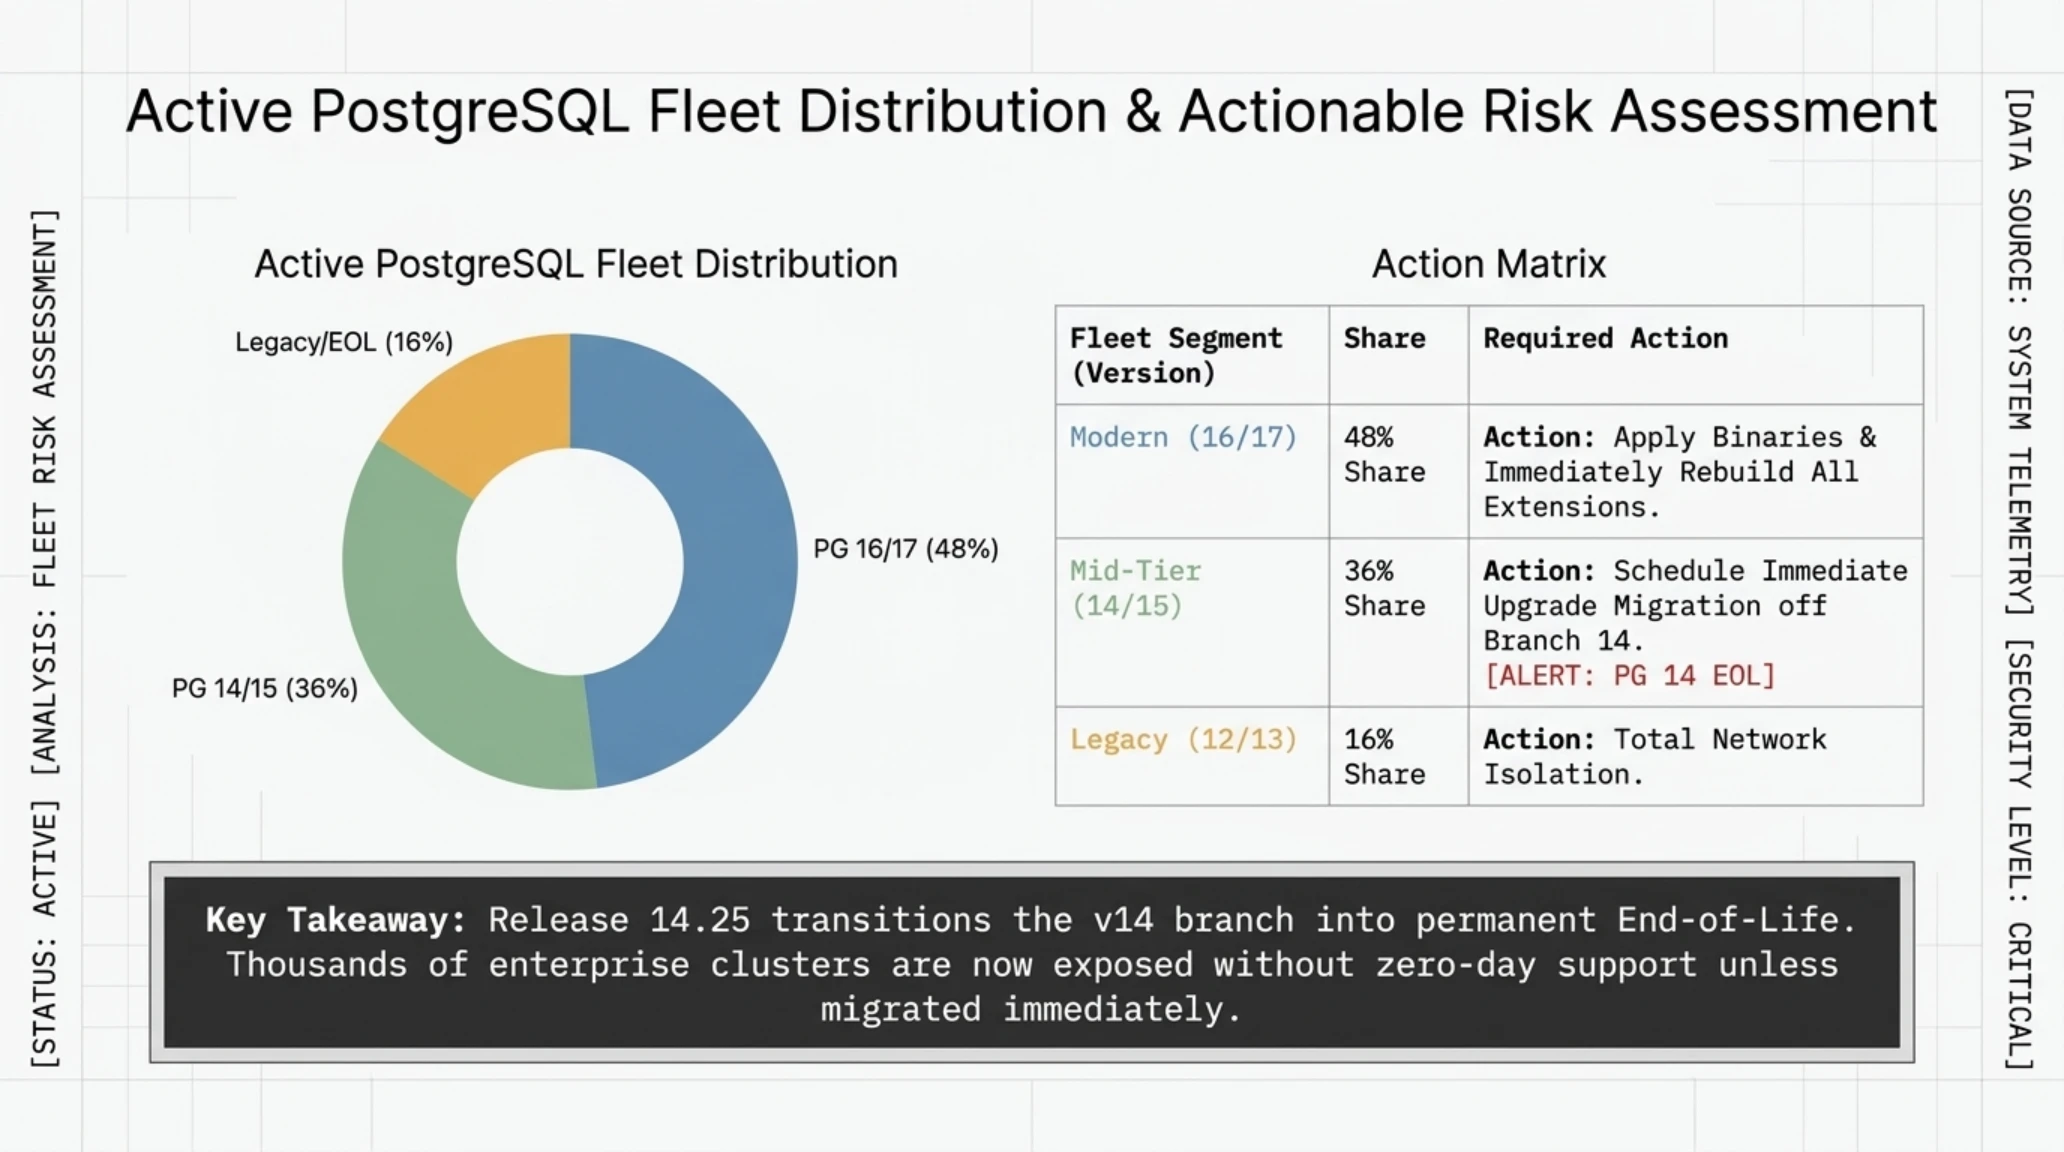
توزيع الإصدارات ومصفوفة مخاطر العناقيد النشطة عالمياً
| فرع الإصدار البرمجي | الحصة في بيئات الإنتاج العالمية | حالة دورة الحياة والدعم | الإجراء التشغيلي الفوري المطلوب |
|---|---|---|---|
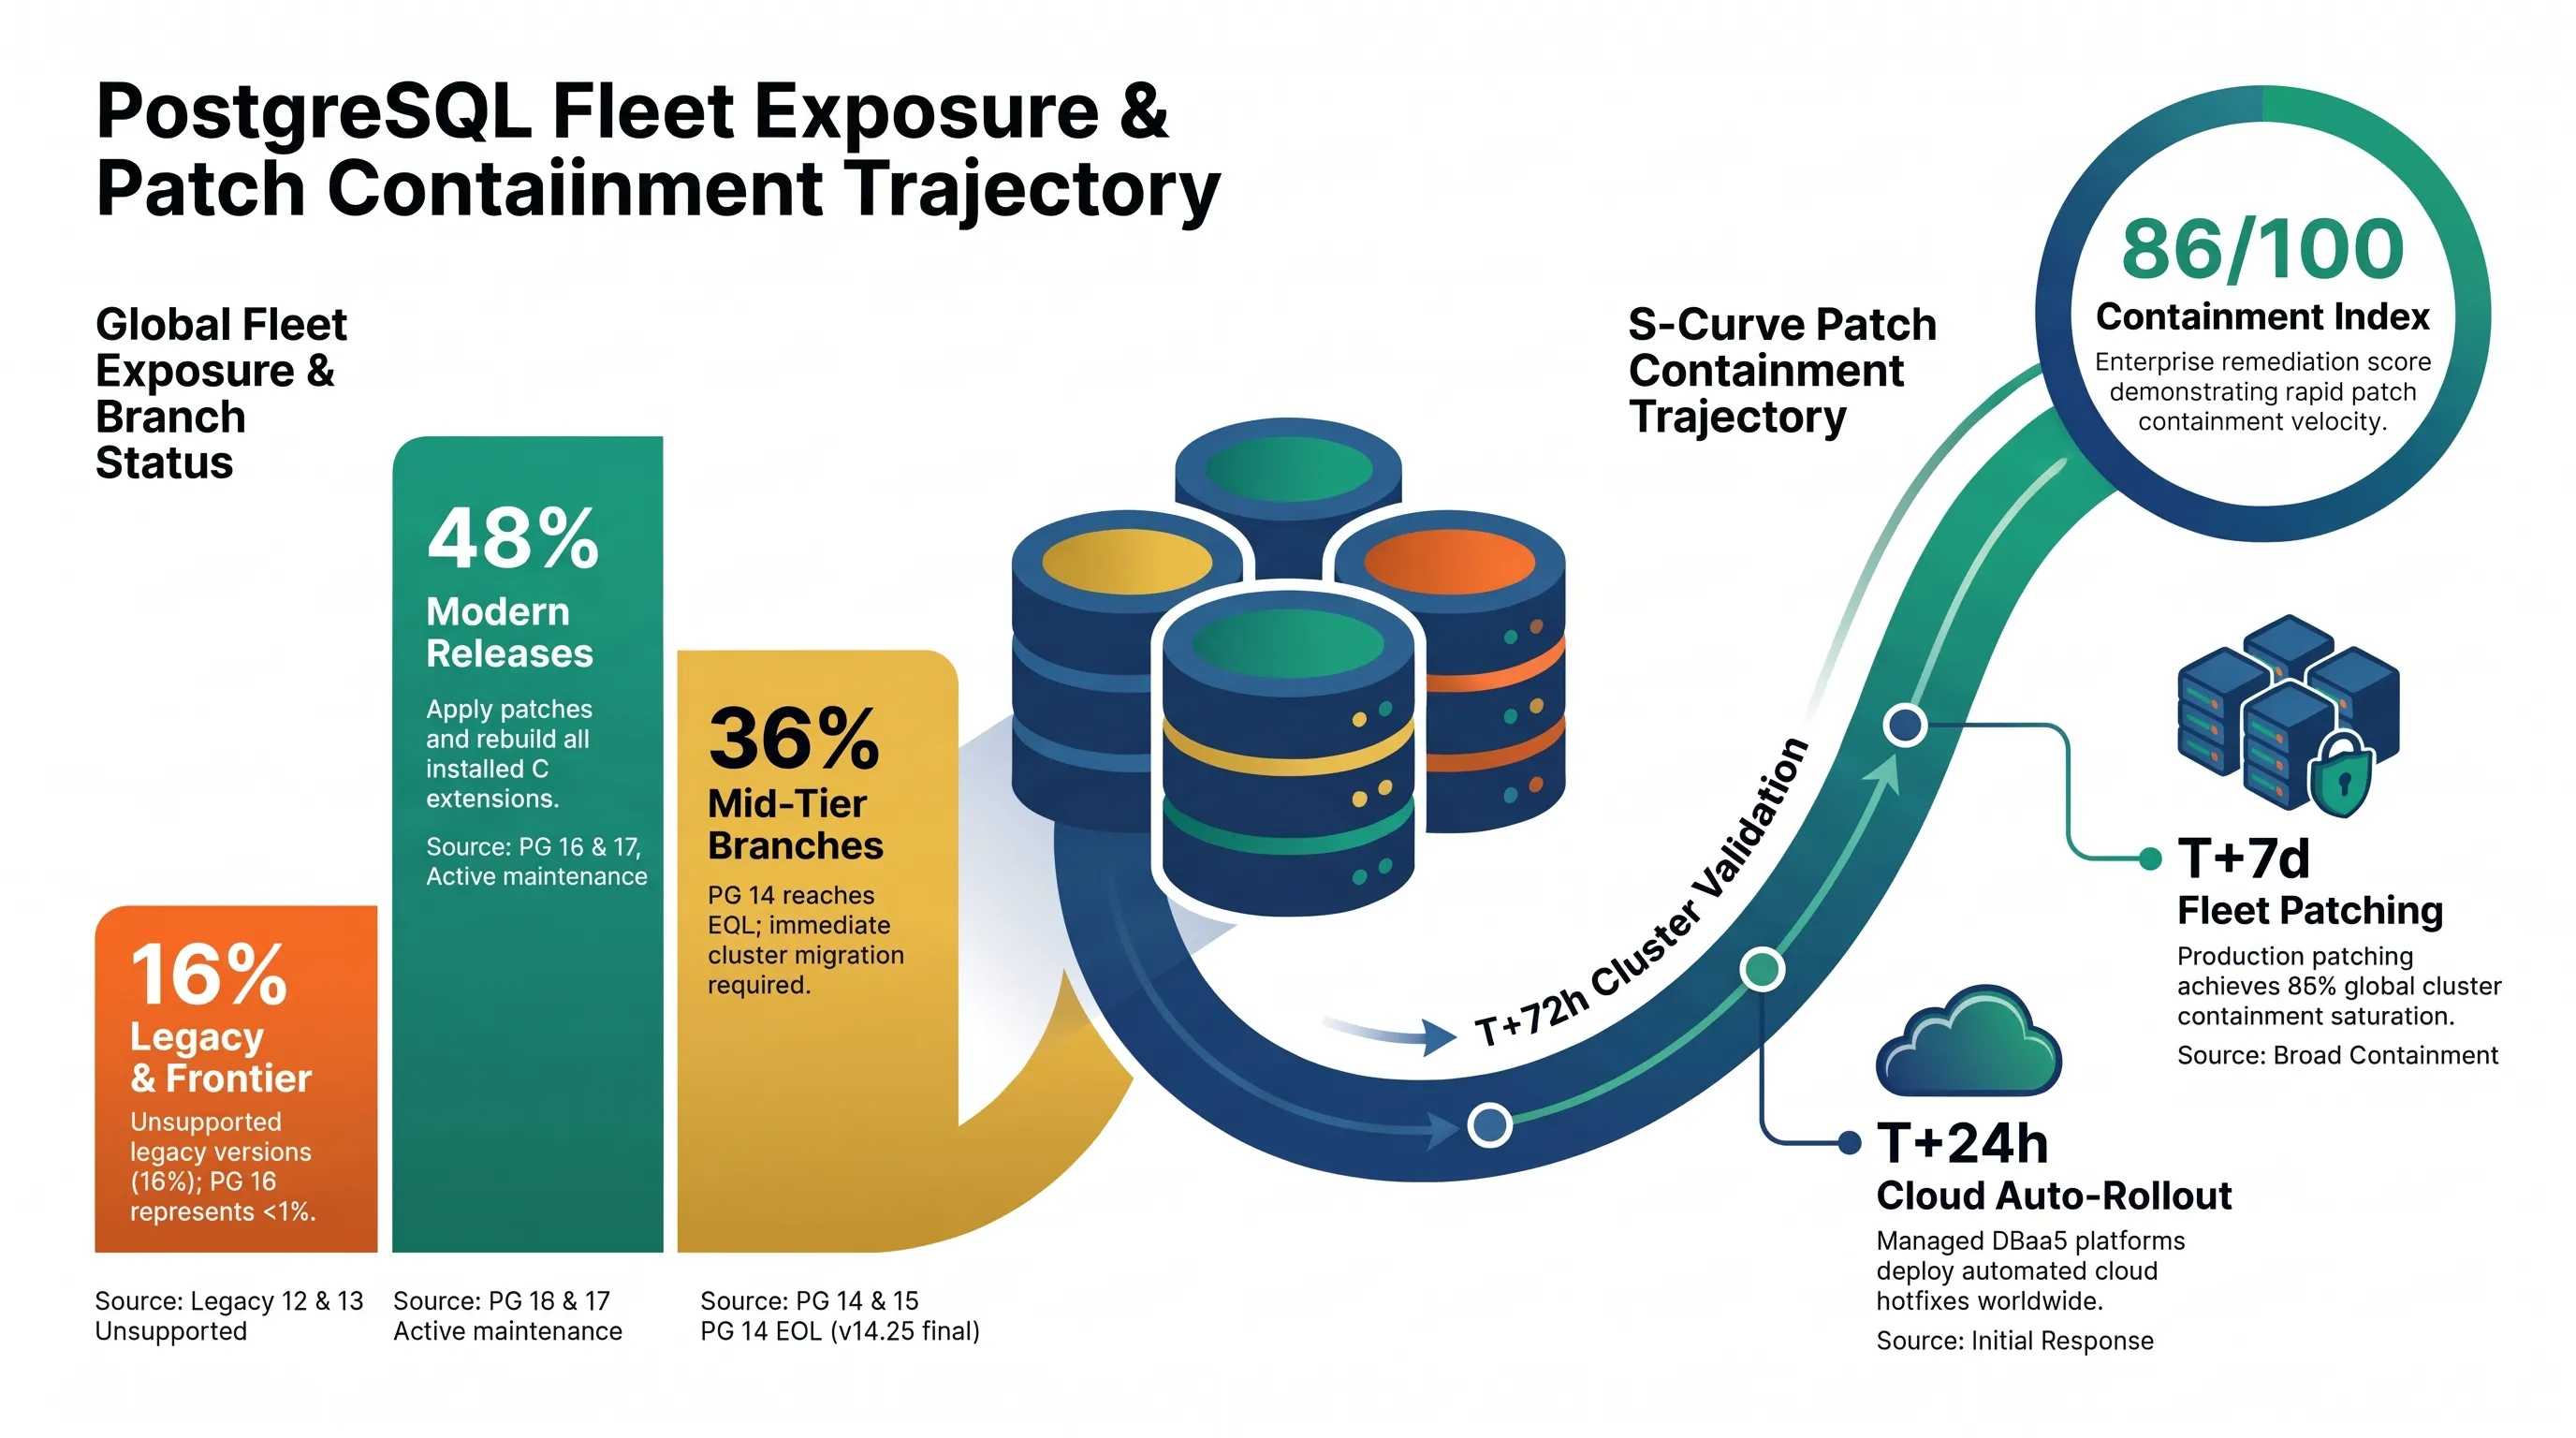
| الإصدارات الحديثة (16 و 17) | 48% من إجمالي الخوادم | دعم وصيانة نشطة؛ الإصدارات 16.16 و 17.12 متاحة | تطبيق الحزم الثنائية وإعادة تجميع كافة الملحقات فوراً |
| الإصدارات المتوسطة (14 و 15) | 36% من إجمالي الخوادم | بلوغ الإصدار 14 نهاية العمر؛ الإصدار 15.20 متاح | جدولة خطة ترقية شاملة لمغادرة فرع الإصدار 14 |
| الإصدارات القديمة المهملة (12 و 13) | 16% من إجمالي الخوادم | خارج الدعم بشكل دائم؛ لا ترقيعات أمنية مستقبلية | عزل شبكي كامل وترحيل فوري نحو البنى الحديثة |
| فرع الإصدار المستقبلي (PostgreSQL 18) | أقل من 1% | قيد التطوير؛ تحصين عزل FmgrInfo وإعادة هيكلة الأنواع | متابعة مستودعات التطوير واختبار التوافق الاستباقي |
تكشف هذه البيانات الإحصائية الدقيقة أن أكثر من نصف خوادم قواعد البيانات في بيئات الإنتاج العالمية تواجه تحدياً أمنياً وتشغيلياً عاجلاً، مما يفرض على المؤسسات تسريع وتيرة ترقية البنى التحتية القديمة لتفادي مخاطر الاستغلال والاختراق الأمني الشامل.
حزمة الترقيعات الـ 52 والتقاعد الرسمي لإصدار PostgreSQL 14
يمثل الإعلان المتزامن عن معالجة اثنين وخمسين عيباً وثغرة أمنية متباينة في إصدار تحديث موحد واحداً من أضخم الأحداث الاستثنائية في تاريخ فريق التطوير الأساسي لمشروع PostgreSQL العالمي. ورغم أن العناوين الصحفية لوسائل الإعلام التقنية الدولية ركزت بصورة شبه كاملة على ثغرة خلط الأنواع التأسيسية التي استمرت لنحو عقدين من الزمن، فإن حزمة التحديثات لشهر نوفمبر 2026 قد تصدت لمساحة هجوم واسعة النطاق وممتدة عبر مختلف الأنظمة الفرعية لمحرك البيانات. وكان من بين الثغرات المعالجة متجهات ترقية صلاحيات خطيرة داخل قنوات النسخ المتماثل المنطقي كانت تتيح للمستخدمين ذوي الصلاحيات المحدودة القفز إلى رتبة المستخدم الخارق، إلى جانب عيوب استنزاف الموارد في مخطط الاستعلامات حيث مكنت التعبيرات الجدولية العودية الخبيثة من إحداث شلل تشغيلي وانهيار كامل لنواة الخادم المضيف.
وفي الوقت ذاته، يسدل الإصدار النهائي المرقم 14.25 الستار بصورة رسمية على واحد من أكثر فروع قواعد البيانات انتشاراً واعتماداً في تاريخ الحوسبة السحابية والمؤسسات المالية الدولية. فمنذ إطلاقه في خريف عام 2021، حقق فرع PostgreSQL 14 انتشاراً كاسحاً في البنوك العالمية والمنصات اللوجستية الكبرى بفضل تقديمه لتقنيات متقدمة لإزالة التكرار في فهارس B-Tree وتعزيز المعالجة المتوازية للاستعلامات الضخمة. وبصدور هذا التحديث، ينتقل هذا الفرع رسمياً إلى خانة التقاعد البرمجي التام، ولن تتلقى آلاف العناقيد التشغيلية المعتمدة عليه أي ترقيعات أمنية مستقبلية للثغرات المكتشفة، مما يترك أعباء العمل المؤسسية في مواجهة مباشرة مع التهديدات الرقمية المتصاعدة إن لم تبادر إدارات النظم بتنفيذ خطط ترحيل شاملة.
تسلط مراكز العمليات السحابية المعنية بإدارة عناقيد البيانات الضخمة الضوء على التعقيدات اللوجستية المطلوبة لتطبيق هذه التحديثات على نطاق عالمي واسع دون التسبب في انقطاع الخدمات الحيوية:
يخلق هذا التزامن بين سد الثغرات النشطة وبلوغ نهاية دورة الدعم البرمجي أزمة امتثال أمني وتنظيمي معقدة للشركات الخاضعة للمعايير الرقابية الصارمة مثل معايير حماية بيانات بطاقات الدفع PCI-DSS ومعايير الرقابة السحابية SOC 2 واللوائح الصحية الدولية. إذ إن تشغيل قواعد بيانات إنتاجية تحتوي على ثغرات تنفيذ أوامر عشوائية معروفة يمثل إخفاقاً صريحاً في اختبارات التدقيق الأمني، مما يدفع المؤسسات التقنية إلى إعلان نوافذ طوارئ عاجلة لتحديث البنية التحتية.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
توصيف التهديدات ومصفوفة الدفاع العميق لقواعد البيانات
| متجه الثغرة الأمنية والهدف التشغيلي | مستوى التهديد ونقاط الخطورة | الإجراء التقني وآليات التحكم الهيكلية |
|---|---|---|
| تنفيذ الأوامر عبر خلط الأنواع (CVE-2026-6460) | حرج للغاية (CVSS 8.8) | ترقية الحزم الثنائية فوراً وسحب صلاحيات الإنشاء العامة في المخطط العام. |
| الهروب من حدود العزل في الاستضافة المشتركة | شديد الخطورة | عزل قواعد بيانات العملاء داخل أجهزة افتراضية دقيقة متخصصة ومستقلة. |
| تلف التوافق الثنائي لملحقات C غير المجمعة | مرتفع المخاطر | إعادة تجميع الوحدات البرمجية الديناميكية ضد ملفات الترويسة المحدثة. |
| هجمات حجب الخدمة عبر مخطط الاستعلامات | تم الاحتواء والاستقرار | تطبيق سقوف زمنية صارمة للاستعلامات ومراقبة طوابير الأقفال البرمجية. |
توضح سجلات التدقيق الطرفية وسجلات المراقبة السحابية كيف يقوم مهندسو البنية التحتية بالتحقق المنهجي من صحة ملفات الملحقات الثنائية وتوافقها التام مع الترويسات البرمجية المحدثة لنواة الخادم:
موجه الأوامر وسجل التدقيق لإعادة بناء ملحقات PostgreSQL
تعد مسارات الفحص والتدقيق الآلي وسيلة الحماية المثلى التي توفر ضمانة رياضية مؤكدة بأن العناقيد العاملة داخل بيئات الحاويات السحابية قد تخلصت تماماً من مخاطر تضارب مؤشرات الذاكرة.
أمن الذاكرة في مواجهة إرث C؛ هل حان وقت إعادة كتابة الأنوية بلغة Rust؟
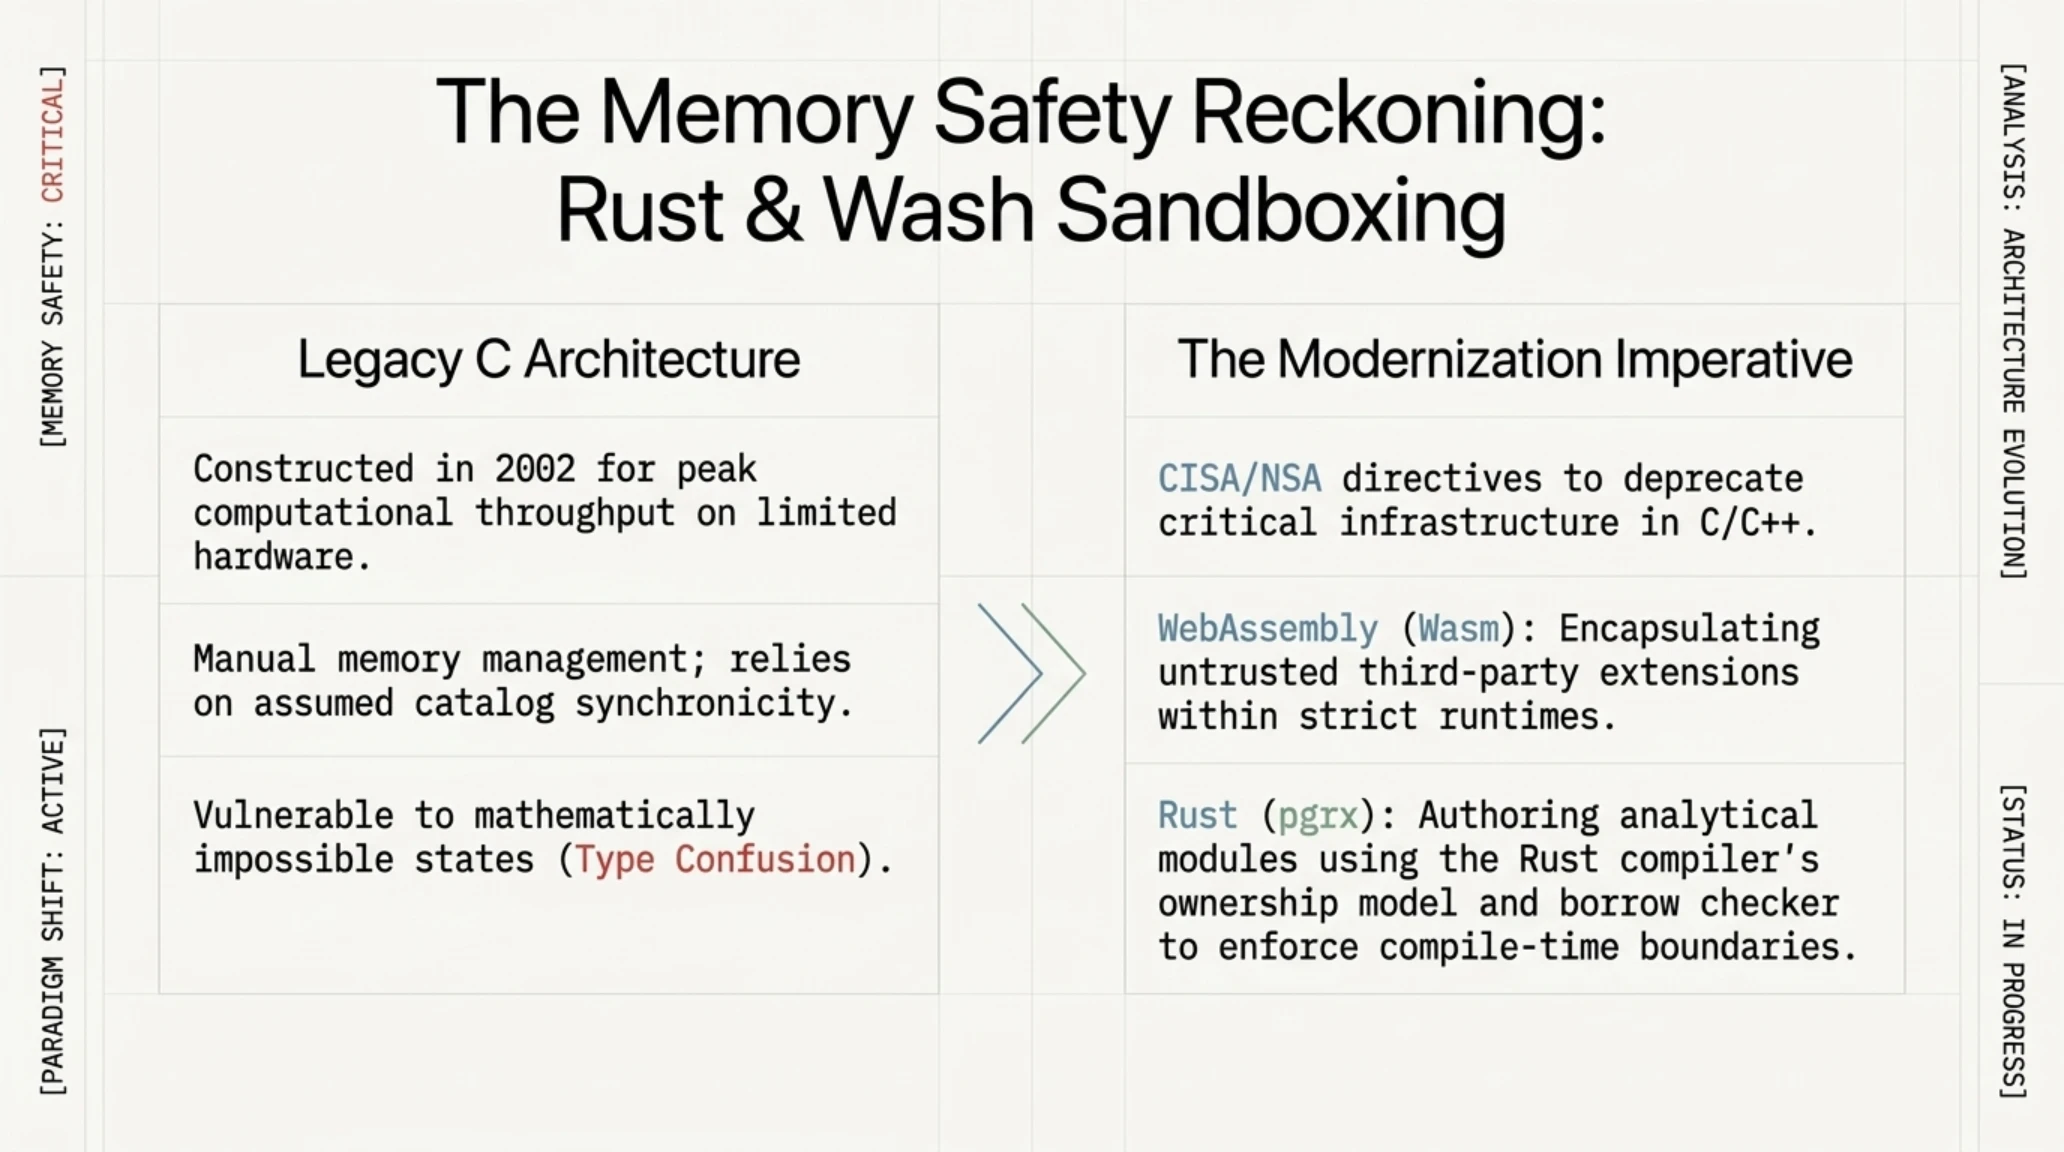
أعاد الكشف المباغت عن ثغرة خلط الأنواع في قلب المحرك العلائقي الأبرز عالمياً إشعال الجدل التاريخي المحتدم بين مهندسي النظم حول جدوى الاستمرار في الاعتماد على اللغات البرمجية غير الآمنة لإدارة الذاكرة. وخلال السنوات الأخيرة، أصدرت كبرى الوكالات الأمنية الدولية، ومنها وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية ووكالة الأمن القومي، توصيات وإرشادات استراتيجية تدعو فيها المؤسسات التقنية إلى التخلي التدريجي عن البرمجيات الحيوية المكتوبة بلغات تتطلب إدارة يدوية للذاكرة مثل C و C++، والتحول الجاد نحو اللغات الآمنة وفي مقدمتها لغة Rust.
ويؤكد المدافعون عن مسار التحديث الجذري أنه لو كانت بنيات السجلات ومحركات التوسيع في PostgreSQL قد طُورت بالاعتماد على نموذج الملكية الحصري وفاحص الاستعارة الصارم في لغة Rust، لكان من المستحيل رياضياً تمرير عمليات تحويل الأنواع غير المتوافقة أو التلاعب بمؤشرات الذاكرة أثناء وقت التجميع وقبل وصول الشفرة إلى بيئات الإنتاج الفعلية:
على الجانب الآخر، يرى كبار معماريي مشروع PostgreSQL أن ثلاثة عقود من التحسينات المعمارية الدقيقة والشفرات البرمجية التي صقلتها التجارب الميدانية الشاقة لا يمكن التخلي عنها بين عشية وضحاها دون التسبب في تراجع هائل في الأداء وسرعة المعالجة المتزامنة. وبدلاً من المغامرة بإعادة كتابة النواة بالكامل، اتجه الإجماع الهندسي نحو تبني مسار براغماتي هجين يقوم على تغليف الملحقات البرمجية الخارجية غير الموثوقة داخل بيئات تشغيل معزولة مثل WebAssembly، أو تطوير الملحقات الجديدة بالاعتماد على أطر عمل Rust الحديثة مثل pgrx لإنشاء سياج أمني منيع حول ذاكرة العمليات الحيوية:
يعكس هذا التطور المتواصل قدرة البرمجيات مفتوحة المصدر على التكيف الخلاق مع مشهد التهديدات المعاصرة. وتؤكد البيانات الميدانية أن مديري قواعد البيانات في مختلف المؤسسات قد تحركوا بسرعة فائقة لتطبيق هذه التدابير الوقائية وتأمين منصاتهم ضد أي اختراق محتمل:
مؤشر الامتثال ومسار منحنى S لوتيرة تطبيق الترقيعات
تحليل وتيرة الاحتواء: نجح مزودو الخدمات السحابية الكبرى في نشر التحديثات العاجلة خلال أول 48 ساعة، في حين تواصل مراكز البيانات المؤسسية الخاصة إكمال ترقية الملحقات البرمجية والأنظمة الداخلية بوتيرة متصاعدة ومستقرة.
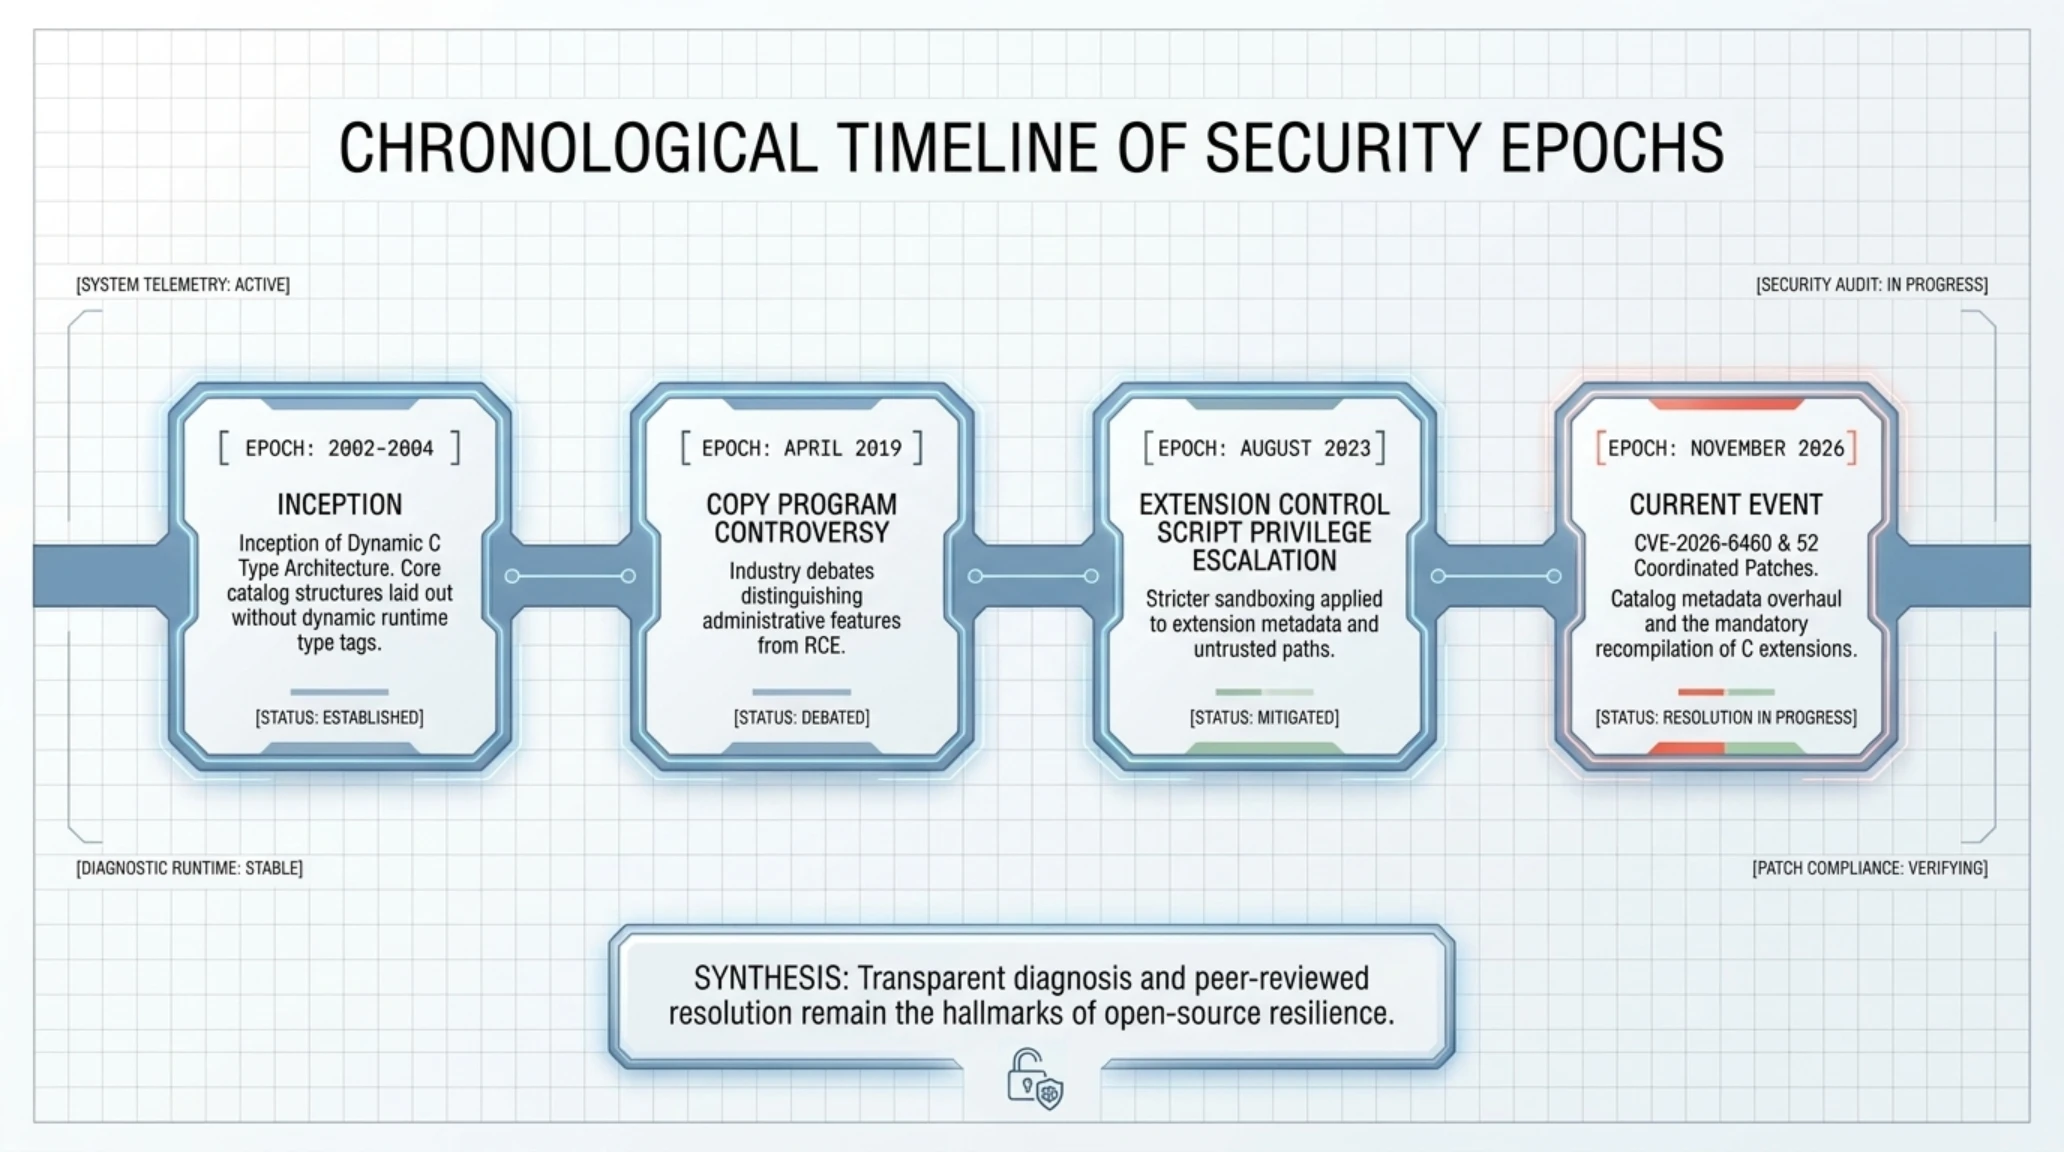
يبرهن استعراض المحطات الأمنية التاريخية لمشروع PostgreSQL على التزامه الراسخ بالشفافية والصرامة الهندسية عبر مسيرته التطورية الممتدة لعقود طويلة:
التسلسل الزمني لأبرز المحطات والتحولات الأمنية في تاريخ PostgreSQL
| الحقبة الزمنية والحدث | طبيعة الثغرة الأمنية والتحول التقني | الدروس المستفادة والأثر المعماري |
|---|---|---|
| 2002 - 2004 | تأسيس بنية الأنواع الديناميكية بلغة C | بناء هياكل الفهارس التأسيسية دون وسوم تدقيق ديناميكية لوقت التشغيل. |
| أبريل 2019 | جدل خاصية COPY PROGRAM (CVE-2019-9193) | نقاشات موسعة حول الفصل الصارم بين الميزات الإدارية المقصودة ومتجهات الاختراق. |
| أغسطس 2023 | تصعيد الصلاحيات عبر ملفات التحكم بالملحقات | تطبيق تدابير عزل أشد صرامة لبيانات الملحقات ومسارات التثبيت غير الموثوقة. |
| نوفمبر 2026 | ثغرة CVE-2026-6460 وحزمة الـ 52 ترقيعاً | إصلاح شامل لفهارس الأنواع وفرض إعادة تجميع ملحقات C لحماية سلامة النظم. |
تثبت هذه الوقائع التاريخية أن قوة المشروعات المفتوحة المصدر لا تكمن في ادعاء العصمة من الأخطاء البرمجية، بل في الشجاعة والشفافية الفائقة في تشخيص الخلل علناً وتطوير حلول هندسية جذرية تضمن أمان المجتمع الرقمي بأسره.
دليل الإجراءات الدفاعية العاجلة لمديري قواعد البيانات ومهندسي السحابة
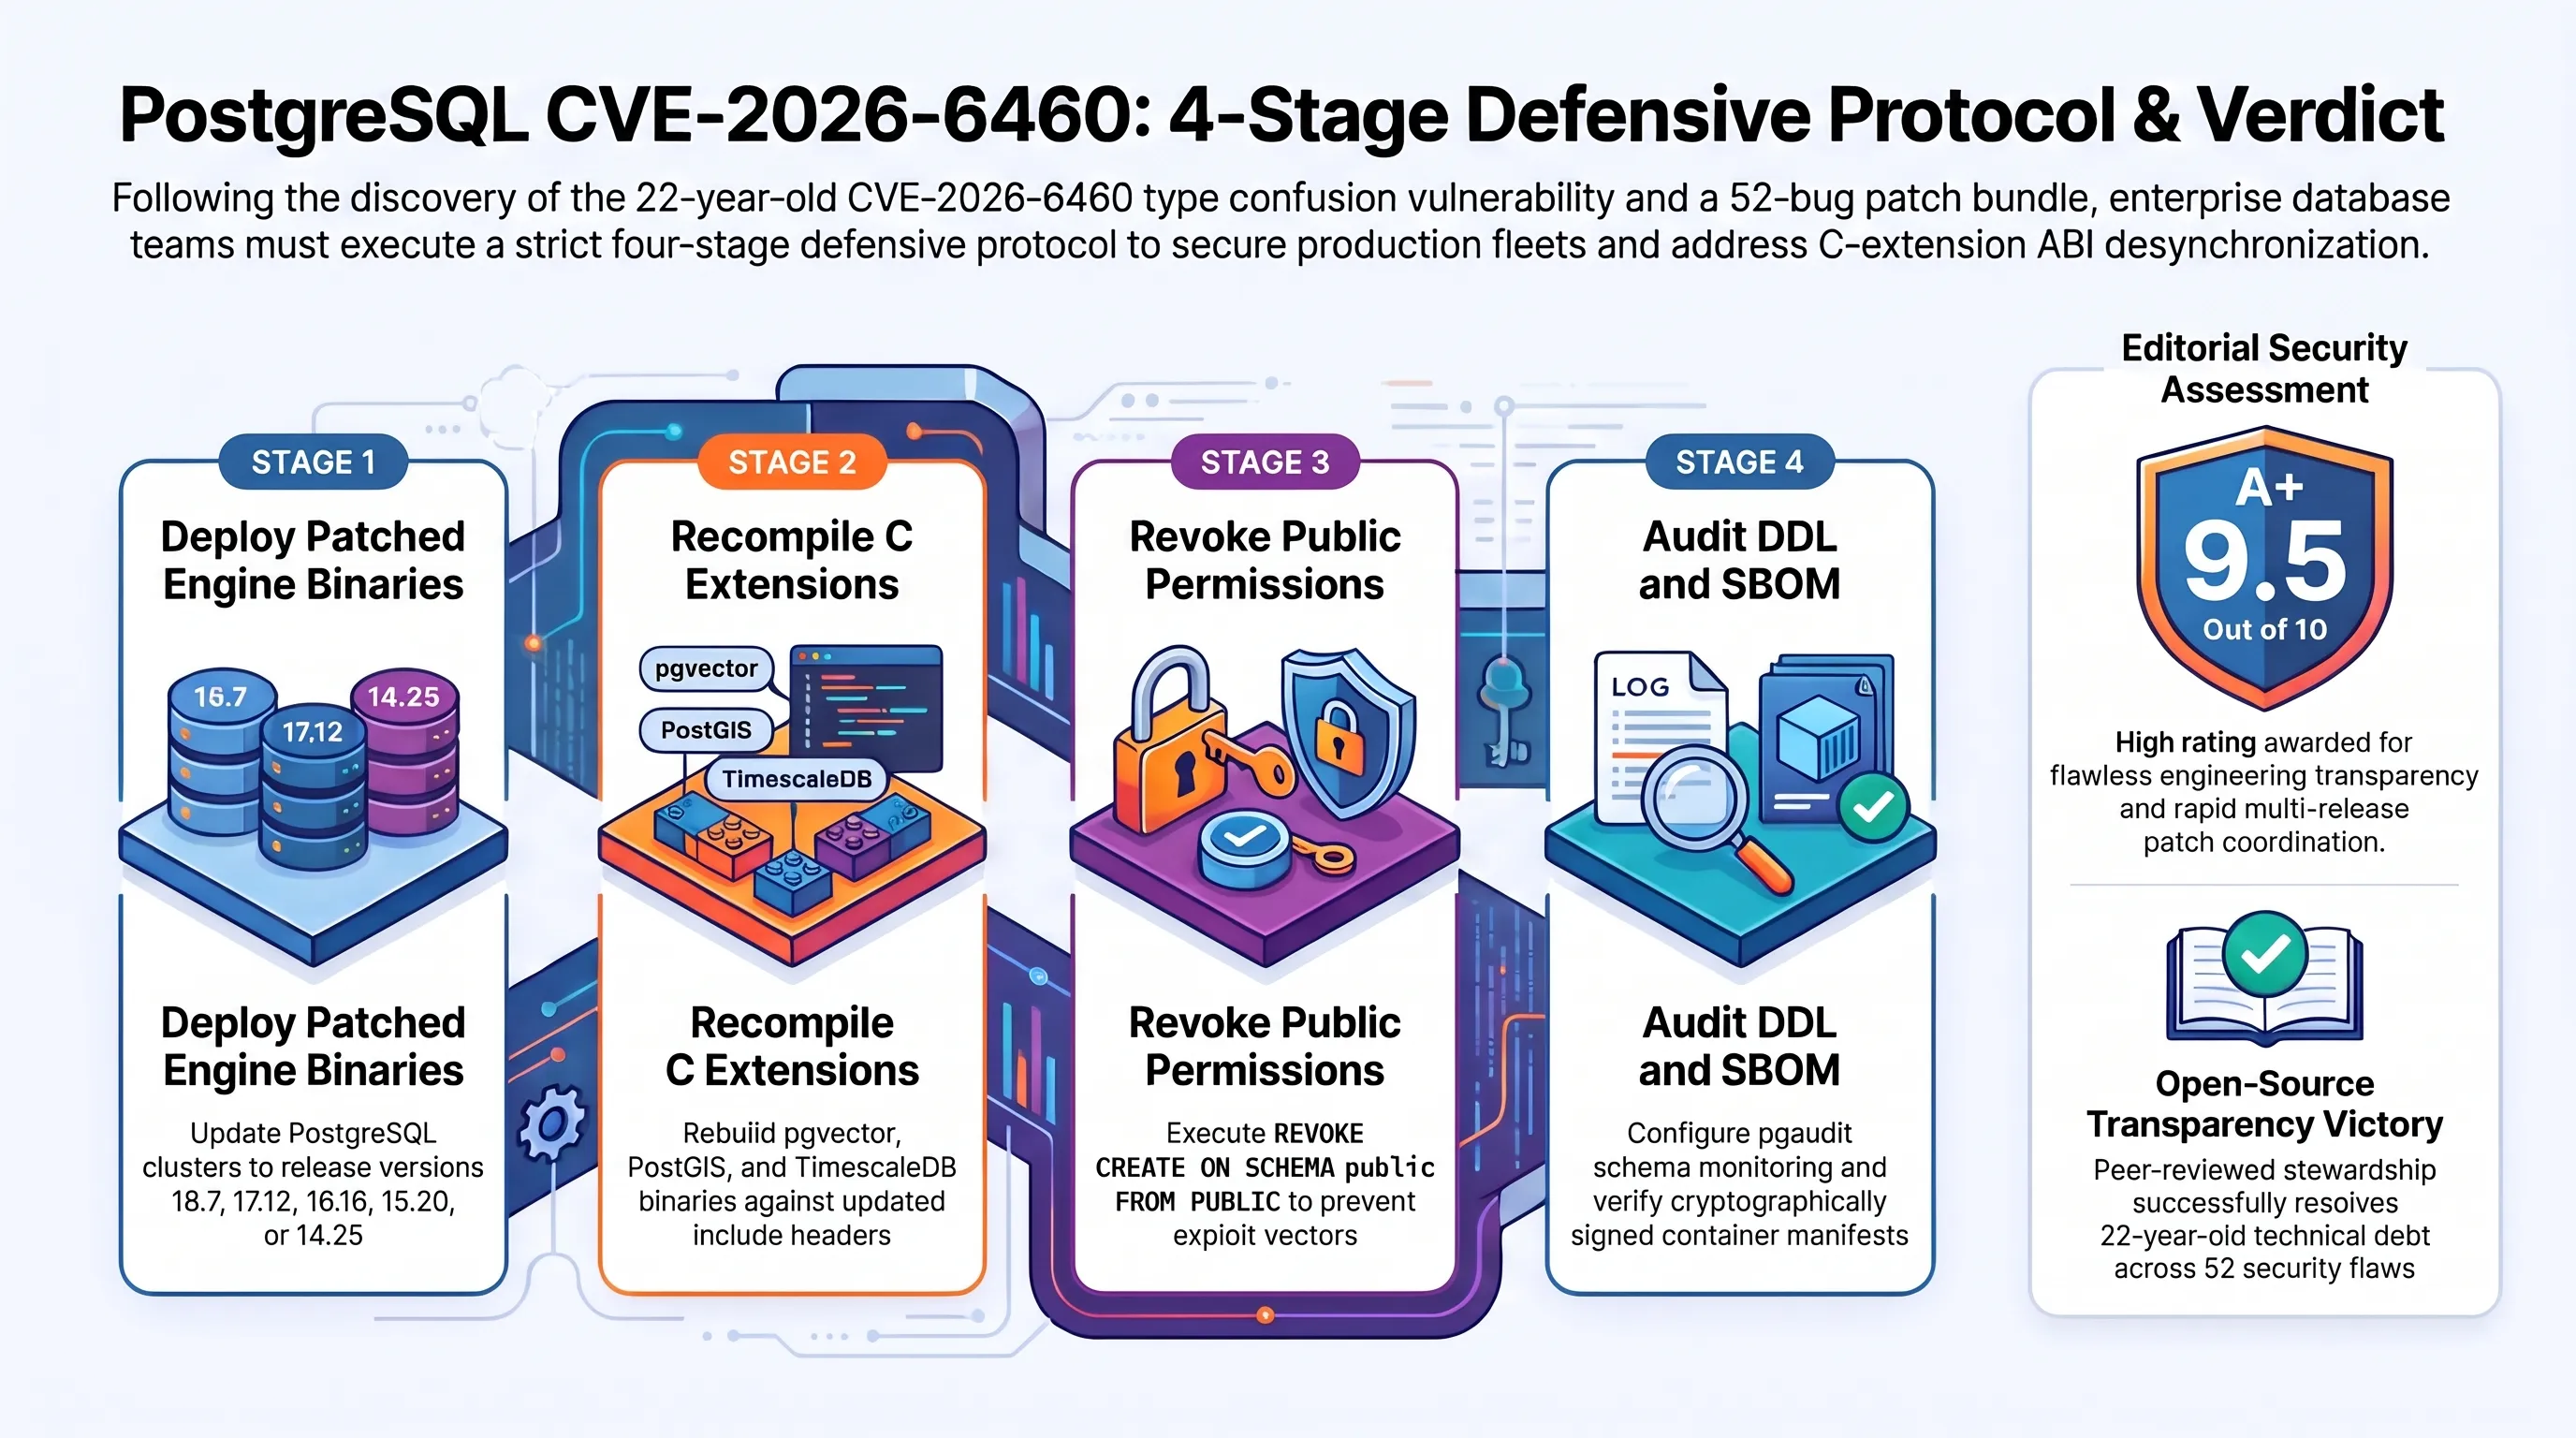
لتحييد الثغرة الأمنية الحرجة CVE-2026-6460 بصورة قاطعة وتحصين البيئات المؤسسية ضد مساحة التهديد الواسعة التي تضم 52 ثغرة أمنية، يتعين على مديري قواعد البيانات ومهندسي موثوقية المواقع ومعماريي الحوسبة السحابية تنفيذ خطة دفاعية استراتيجية تتألف من أربع مراحل متزامنة. ولا بد من التأكيد على أن التعامل مع هذا الحدث باعتباره مجرد ترقية برمجية اعتيادية يمثل خطأ تشغيلياً فادحاً؛ إذ إن الاكتفاء بتحديث الحزم الأساسية دون إعادة بناء مكتبات الملحقات البرمجية المرتبطة يترك الخوادم عرضة للانهيار والاختراق المباشر.
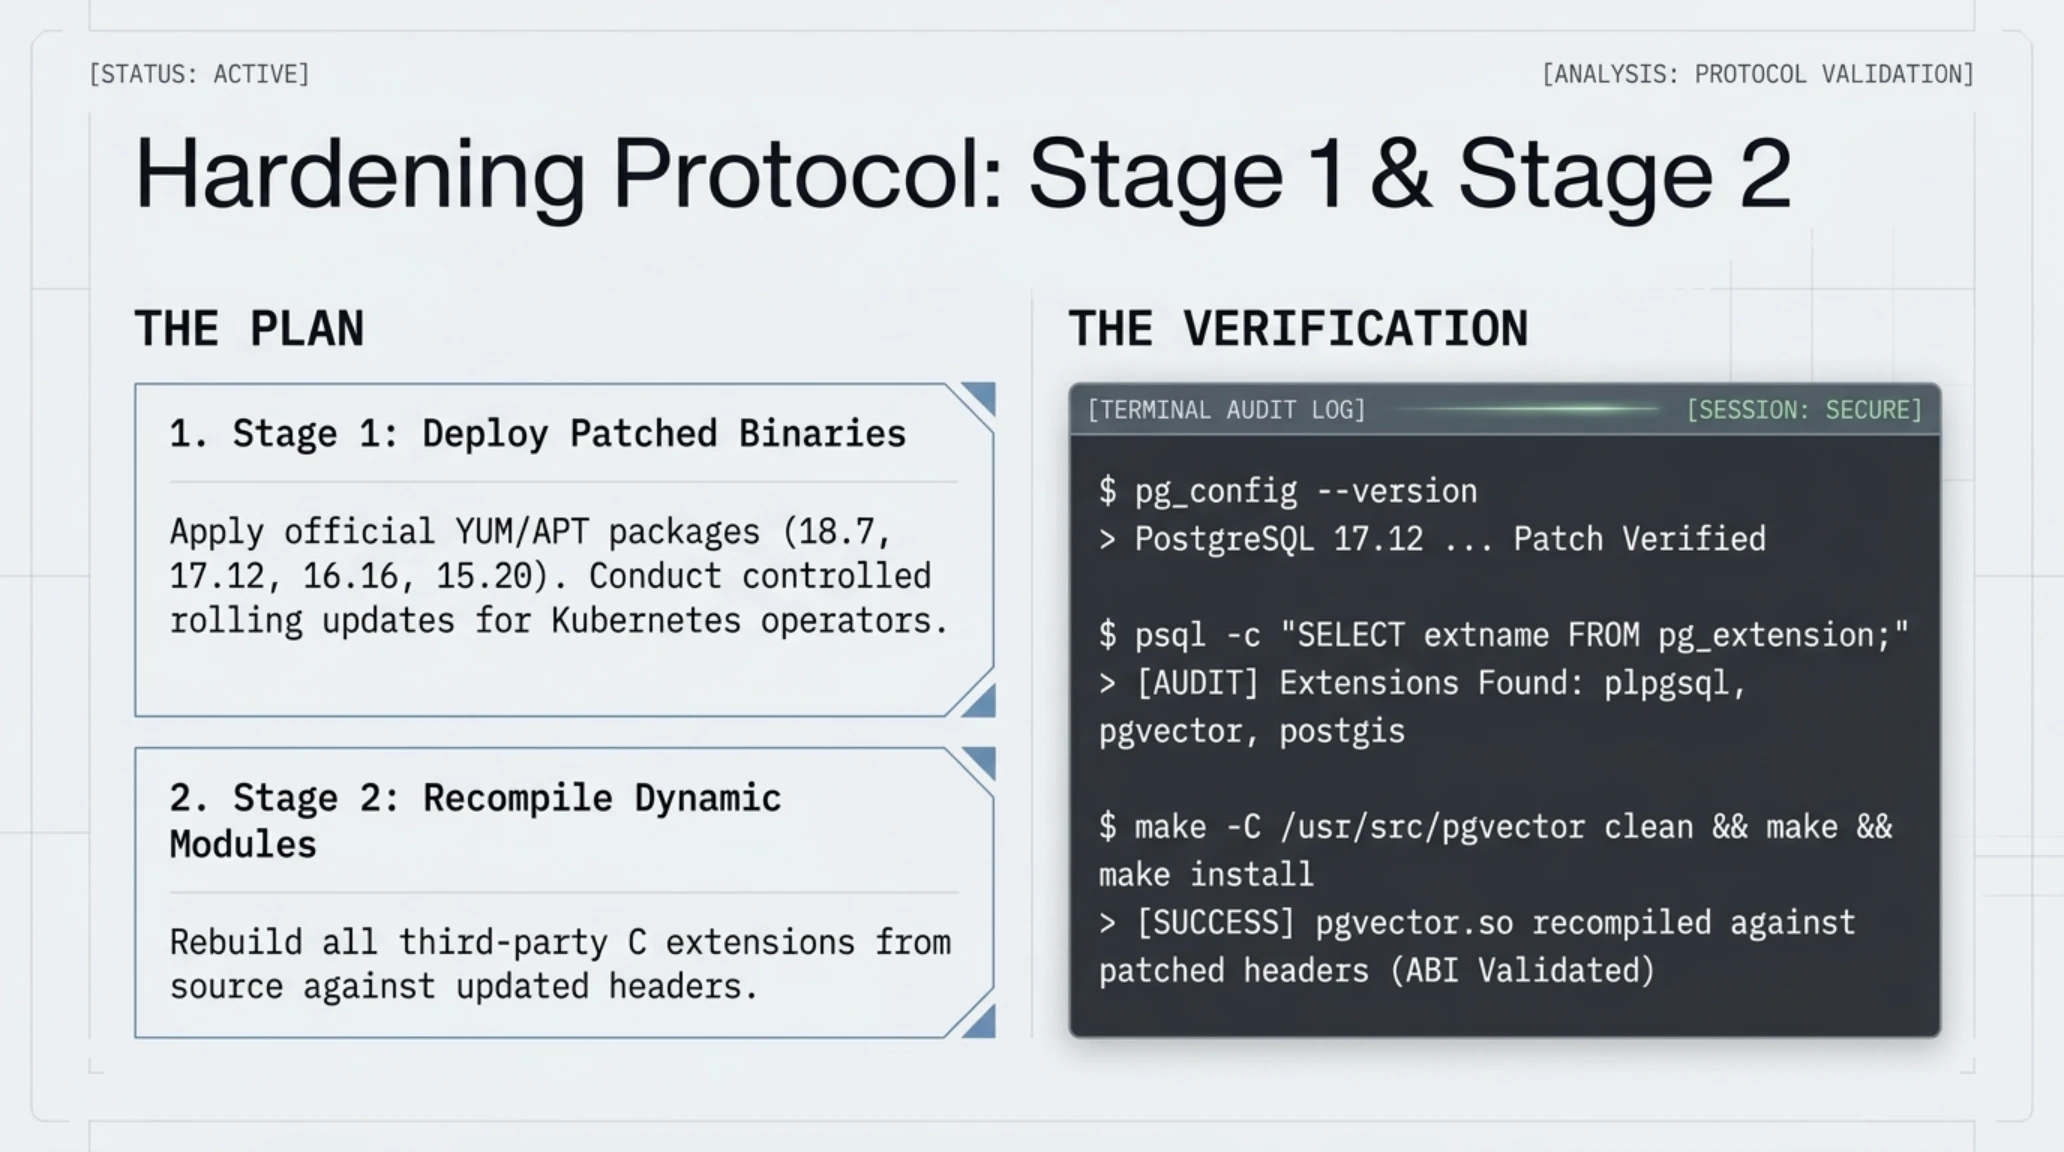
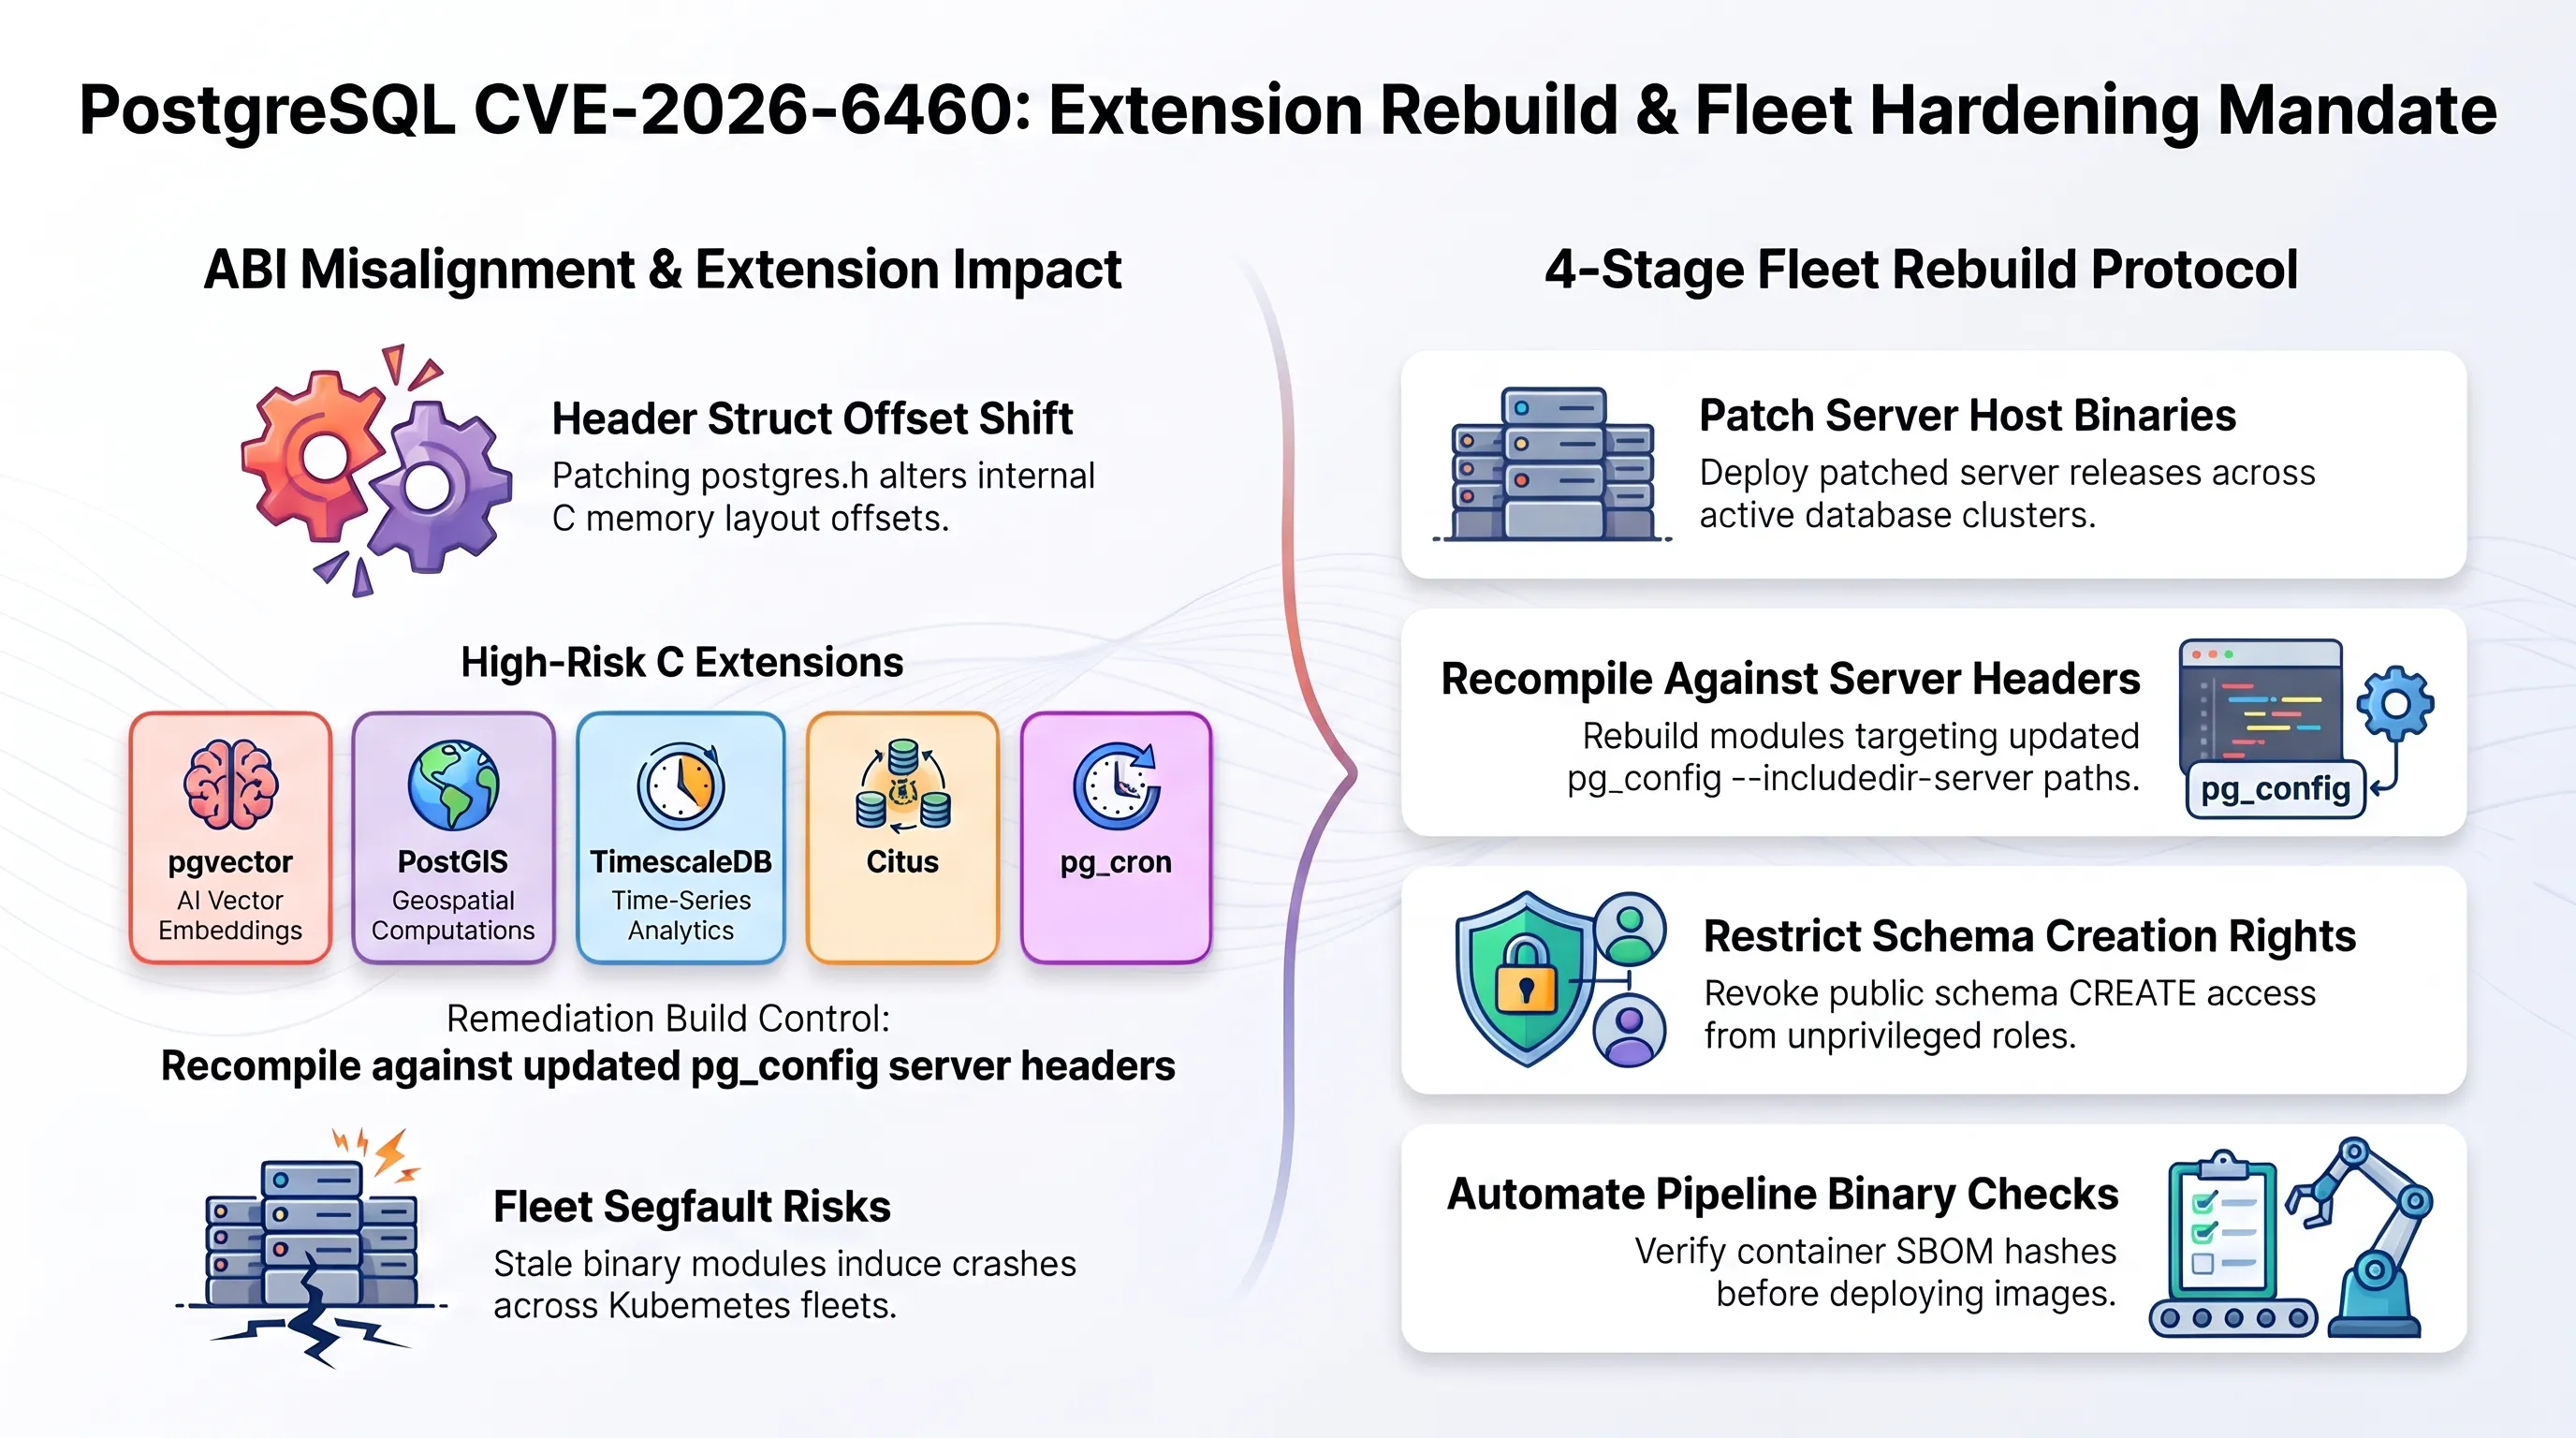
تتمثل المرحلة الأولى في التطبيق الفوري للحزم الثنائية المحدثة الصادرة عن المستودعات الرسمية لمشروع PostgreSQL العالمي أو الحزم المعتمدة من التوزيعات البرمجية المؤسسية الكبرى. وتشمل الإصدارات المستهدفة الإصدار 18.7 للبيئات الاستكشافية المتقدمة، والإصدارين 17.12 و 16.16 للعناقيد الإنتاجية الرئيسية، والإصدار 15.20 لأعباء العمل الانتقالية، بالإضافة إلى الإصدار 14.25 للعناقيد القديمة. وفي البيئات المعتمدة على الحاويات المدارة عبر مشغلات كوبرنيتس، يجب على المهندسين تنفيذ عمليات الترقية المتدرجة مع التحقق الدقيق من اكتمال مزامنة النسخ الاحتياطية المتطابقة قبل تحويل حركة البيانات نحو الخوادم الرئيسية.
أما المرحلة الثانية فتجسد المتطلب التشغيلي الأكثر حساسية ودقة، وهو فرض إعادة التجميع الكاملة لكافة الملحقات البرمجية الخارجية المكتوبة بلغة C. ويشمل ذلك بالضرورة الملحقات الحيوية المجمعة من المصدر وفي طليعتها pgvector المعتمد لمعالجة نماذج الذكاء الاصطناعي، وPostGIS لحسابات الخرائط المكانية، وTimescaleDB لقواعد البيانات الزمنية، بالإضافة إلى Citus و pg_cron. ويتعين إعادة تجميع هذه الملحقات بالاعتماد على مسار ملفات الترويسة المحدثة، مع التحقق من تحديث أختام التعديل الزمني وجداول الرموز الثنائية قبل إعادة تشغيل خوادم قواعد البيانات في بيئات العمل الحية:
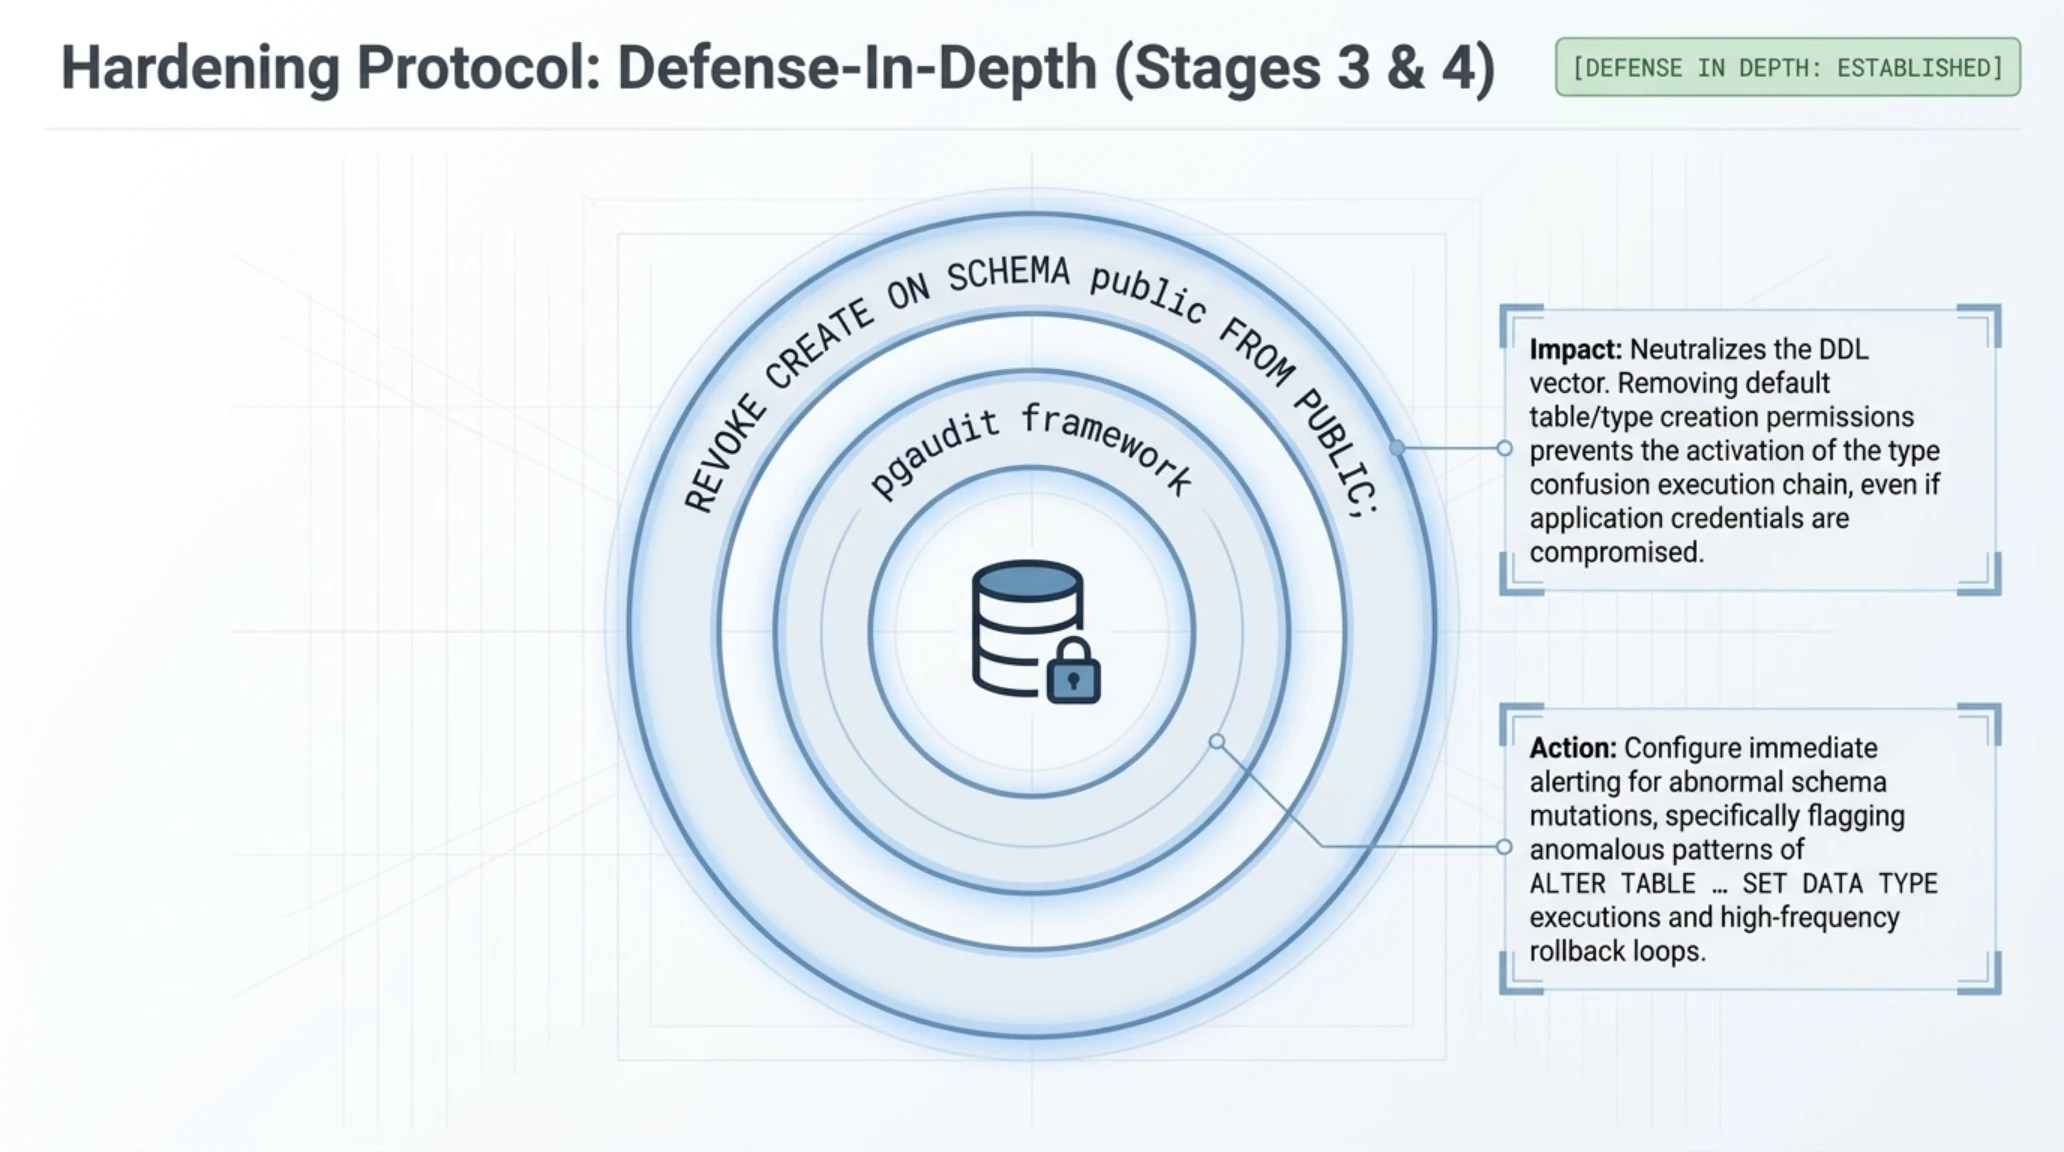
وتركز المرحلة الثالثة على تفعيل مبدأ الامتيازات الأقل صرامة عبر مخططات قواعد البيانات. ويؤدي تنفيذ أمر سحب صلاحيات الإنشاء العامة في المخطط العام إلى حرمان المستخدمين ذوي الصلاحيات القياسية من حق إنشاء الجداول والأنواع المركبة المؤقتة. ويمثل هذا الإجراء سداً دفاعياً منيعاً يمنع استكمال سلسلة الهجوم؛ فحتى لو نجح المخترق في الحصول على بيانات اعتماد لتطبيق فرعي، فإن عجزه عن إنشاء هياكل بيانات مؤقتة يجهض محاولة التلاعب بمؤشرات الذاكرة في مهدها.
وتختتم الخطة بالمرحلة الرابعة المعنية بتفعيل الرقابة الشاملة على معاملات تعريف البيانات. فمن خلال دمج أدوات التدقيق الأمني المتقدمة مثل pgaudit، تستطيع الفرق الأمنية ضبط تنبيهات فورية ترصد أي محاولات غير طبيعية لتعديل أنواع البيانات في الجداول، لا سيما العمليات المتكررة المقترنة بحلقات تراجع سريعة عن المعاملات المالية والمحاسبية.
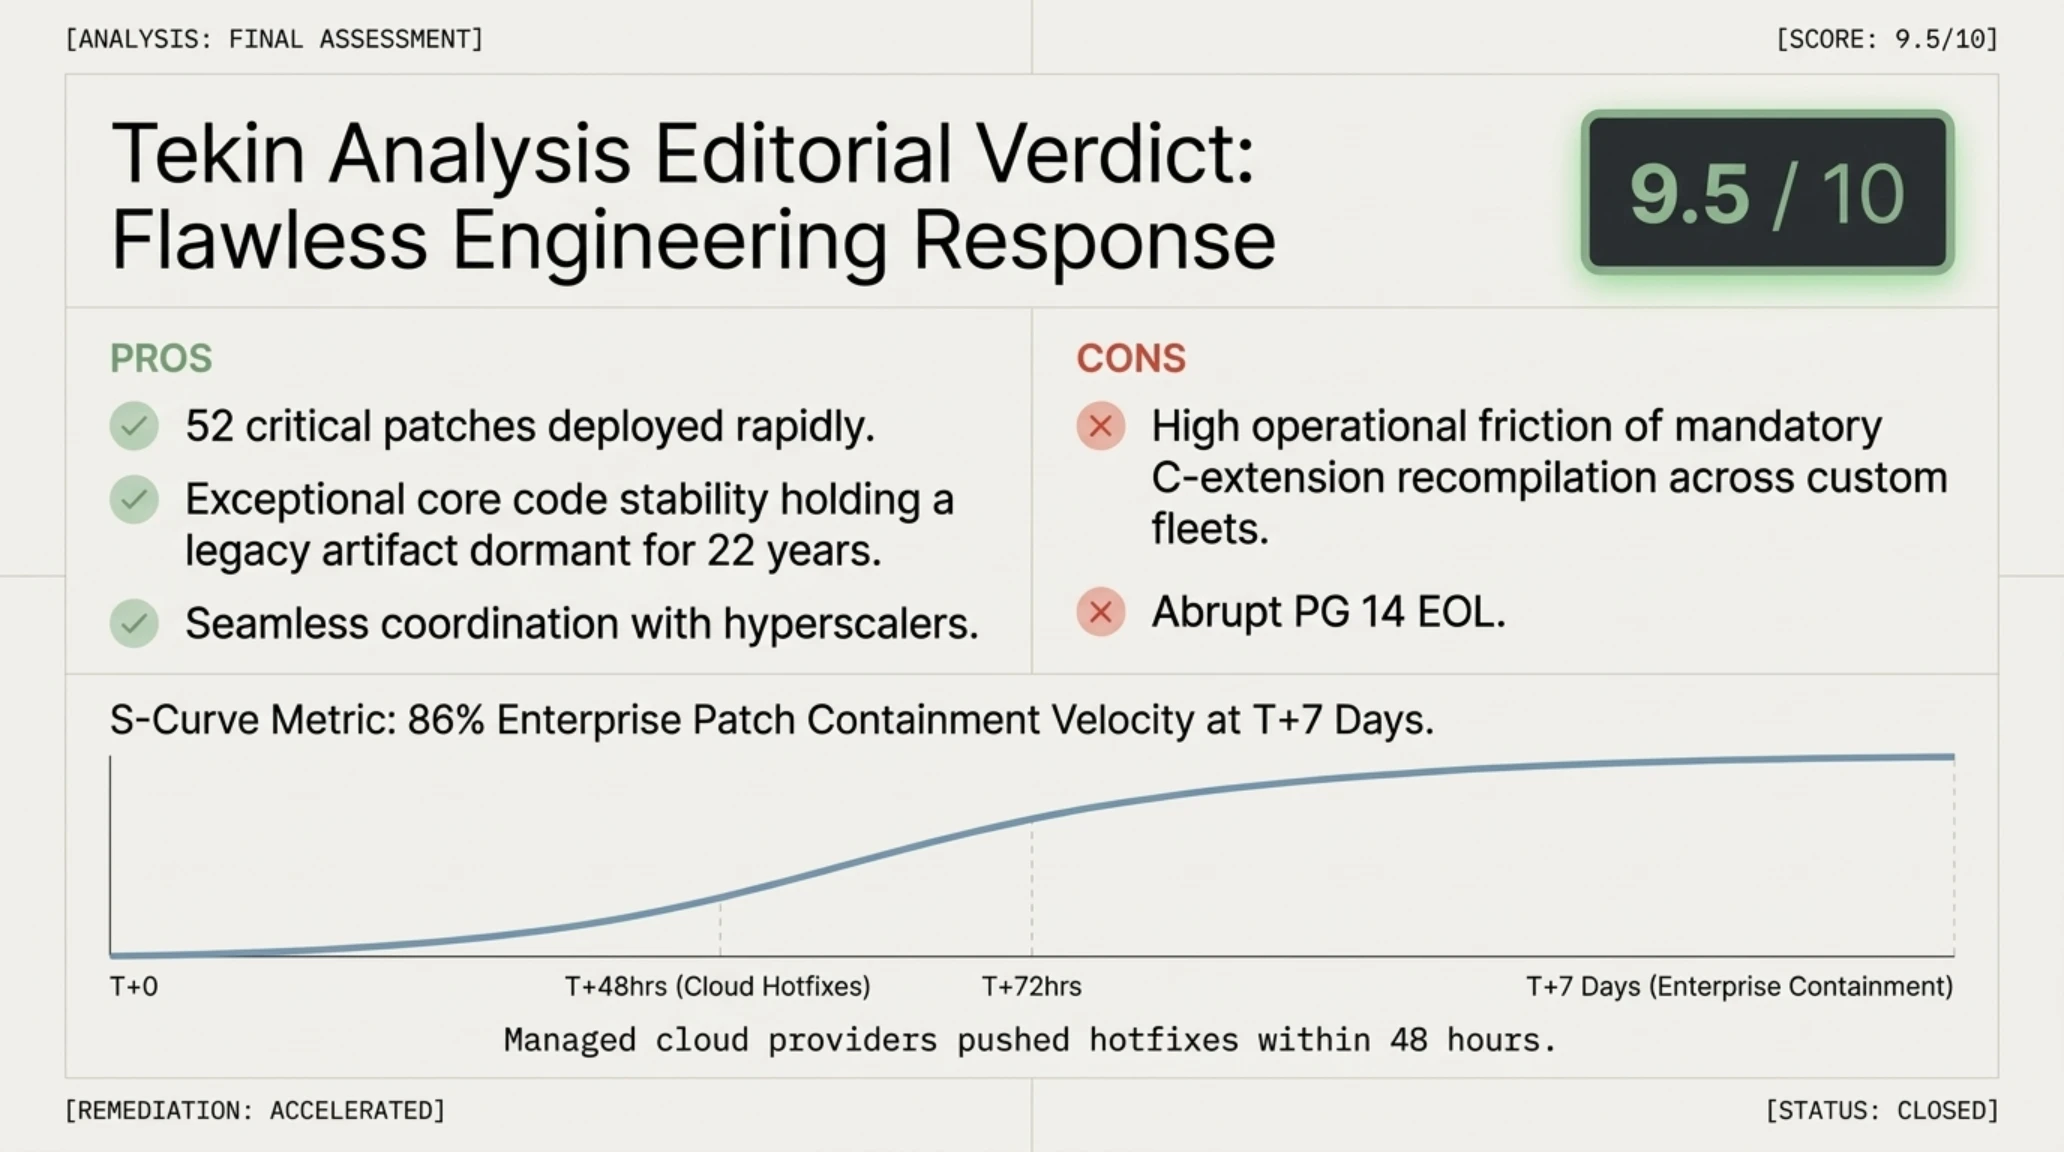
يقدم التقييم الهندسي متعدد الأبعاد لاستجابة مجتمع مطوري PostgreSQL نموذجاً فريداً للانضباط والمسؤولية في إدارة الأزمات البرمجية الحساسة:
- إطلاق منسق وسريع لاثنين وخمسين ترقيعاً أمنياً شملت كافة فروع الدعم النشطة بالتزامن.
- شفافية استثنائية في توثيق آليات خخلط الأنواع ومتطلبات إعادة تجميع ملحقات C البرمجية.
- استقرار معماري منقطع النظير جعل الشفرة القديمة صامدة لأكثر من عقدين دون ثغرات ملموسة.
- تنسيق مسبق وناجح مع كبرى المنصات السحابية العالمية لنشر التحديثات المعالجة فورياً.
- عبء تشغيلي مرتفع يفرض إعادة تجميع ملحقات C لكافة الخوادم والبنى التحتية المخصصة.
- إنهاء رسمي ومفاجئ للدعم الأمني للإصدار المؤسسي الواسع الانتشار PostgreSQL 14.
- مخاطر استغلال مرتفعة في منصات الاستضافة المشتركة وبيئات السحابة غير المعزولة كلياً.
الخلاصة الاستراتيجية: انتصار الشفافية مفتوحة المصدر على الديون التقنية
يمثل الكشف عن الثغرة الأمنية CVE-2026-6460 وسرعة احتوائها محطة فارقة تثبت النضج المعماري للبنى التحتية مفتوحة المصدر. ففي الأنظمة المغلقة والبرمجيات الاحتكارية، تظل العيوب الهندسية المماثلة طي الكتمان لعقود طويلة داخل الملفات الثنائية المعتمة، مما يترك المؤسسات فريسة للاستغلال السري من قبل جهات الاختراق المتقدمة. أما في بيئة المصادر المفتوحة، فإن اكتشاف أي عيب هيكلي يقابله فوراً نشر أدوات إعادة الإنتاج، وسيناريوهات الفحص، والترقيعات البرمجية، ليخضع كل تفصيل لمراجعة الأقران واختبارات المهندسين حول العالم:
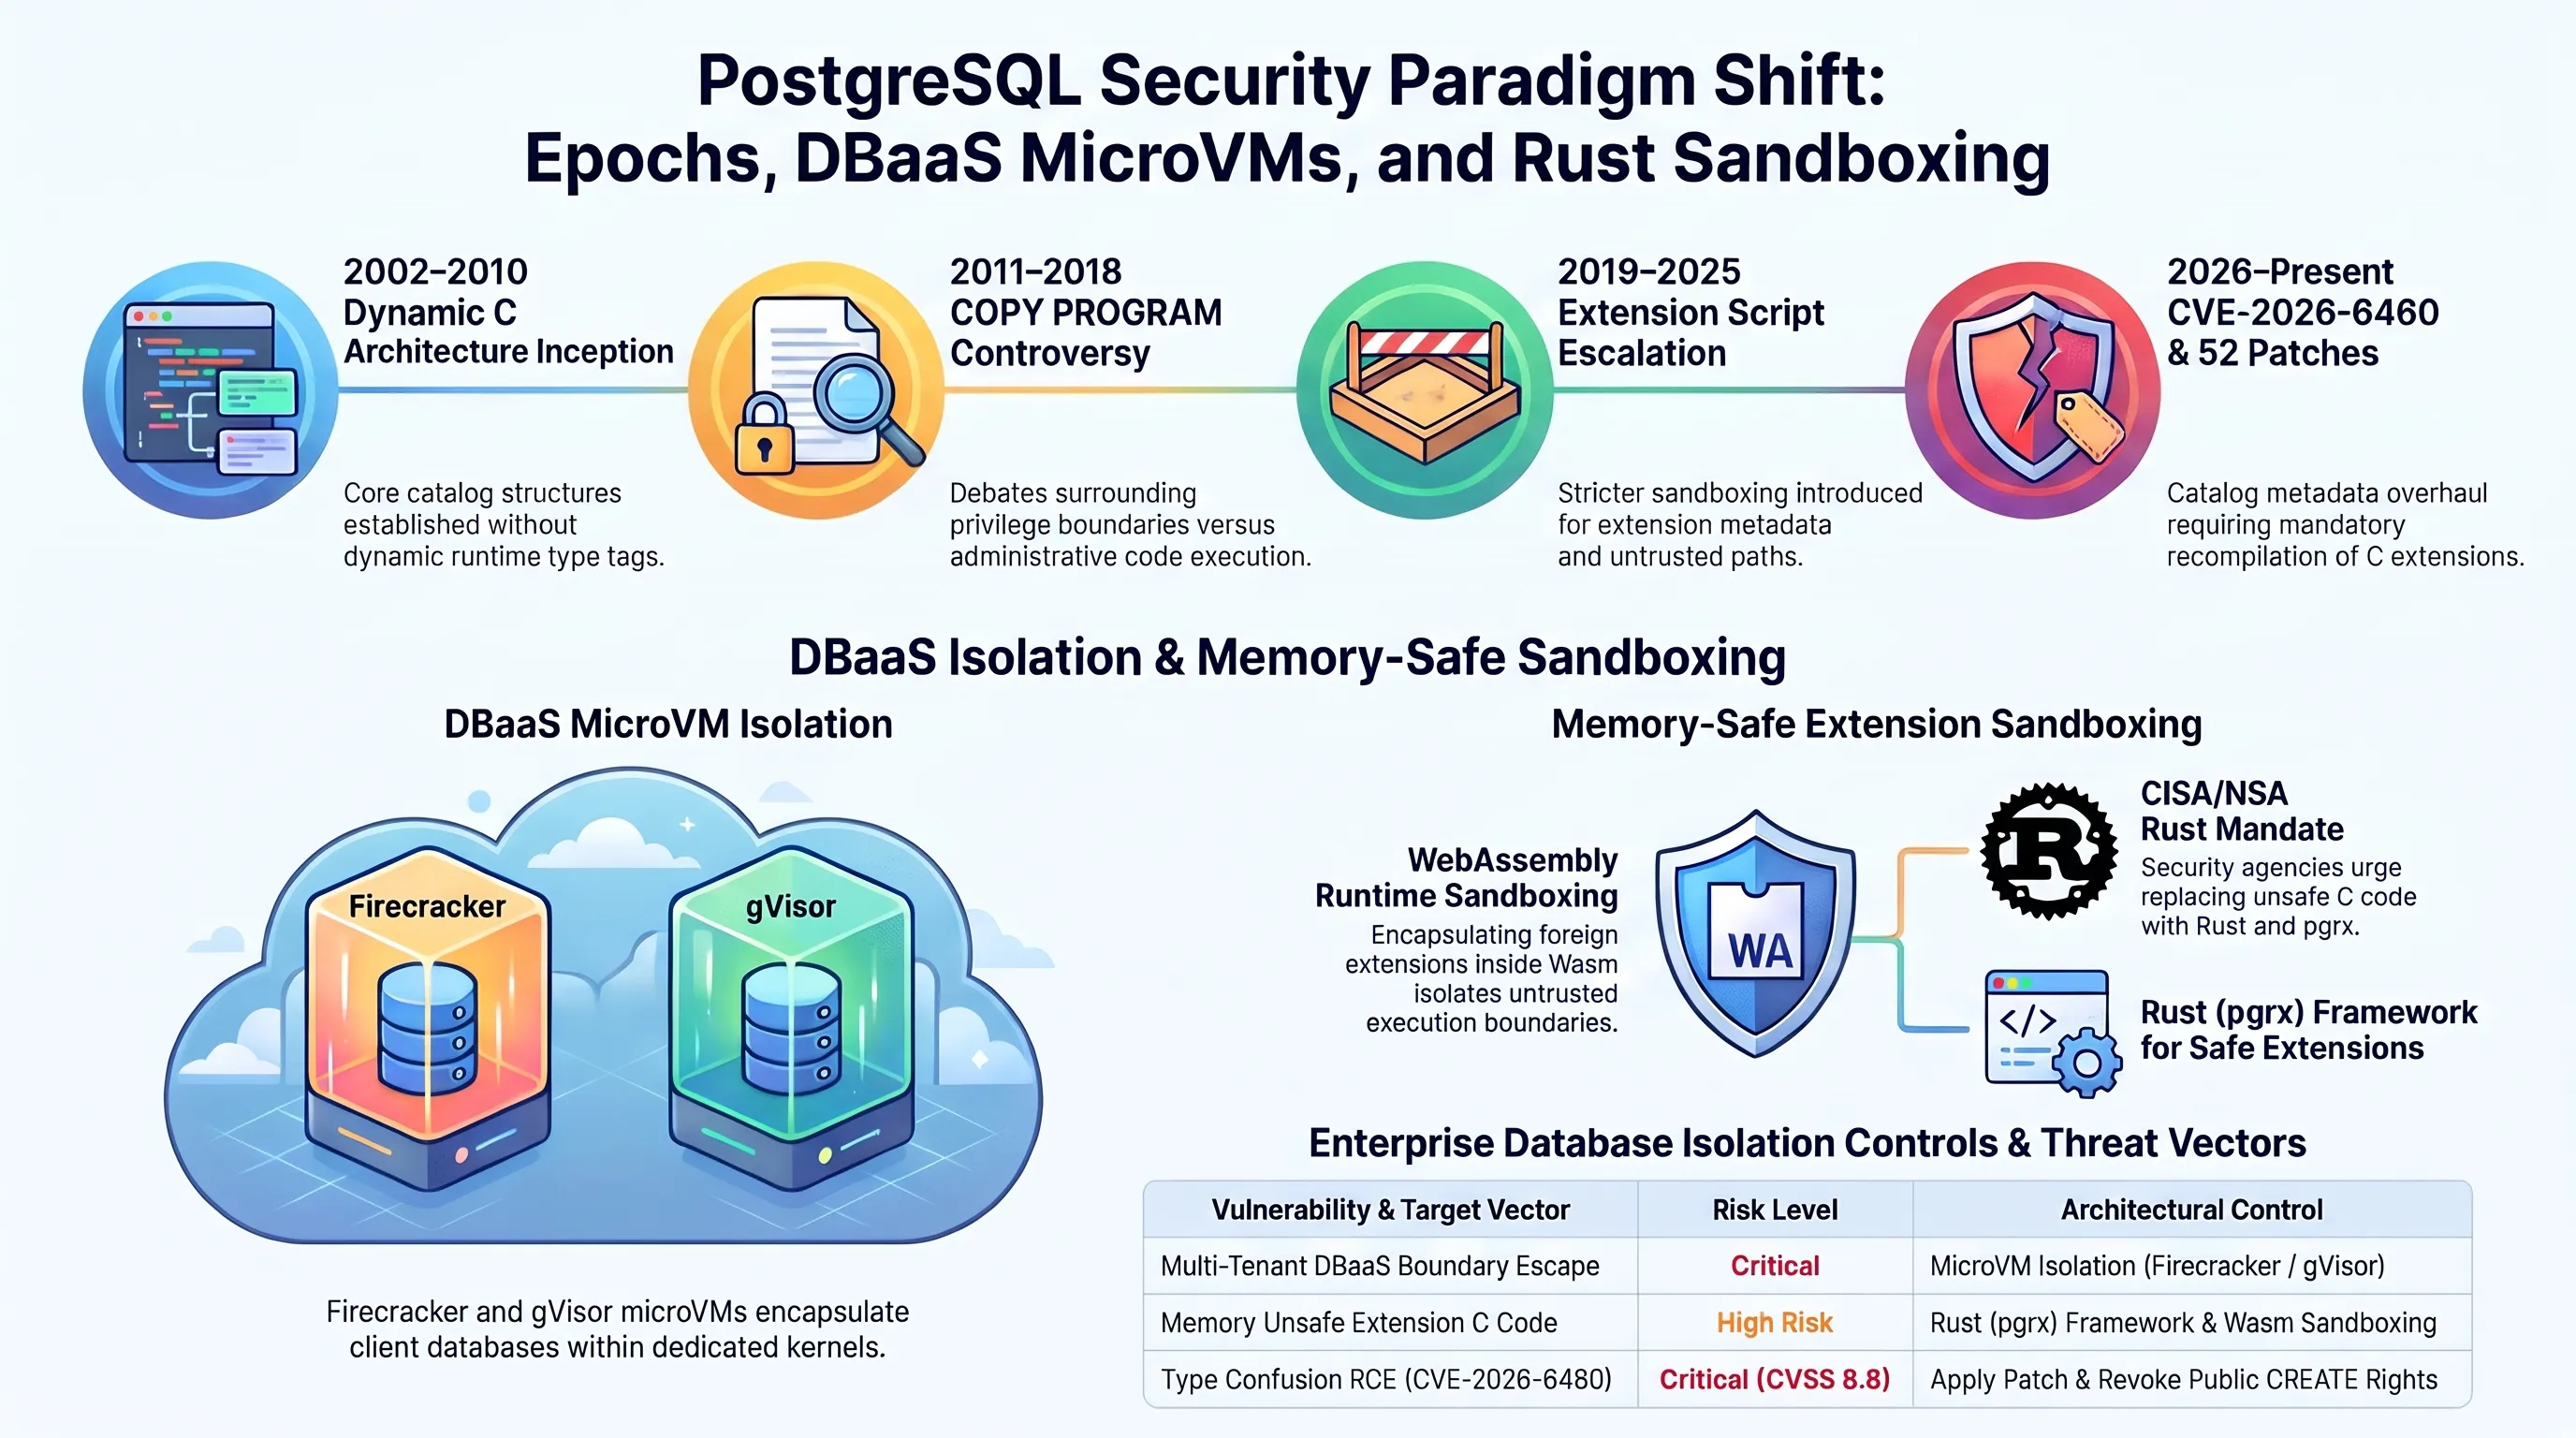
تضع هذه الأزمة دروساً دائمة أمام الجيل القادم من معماريي النظم، بدءاً من حتمية تصميم هياكل بيانات ذاتية التعريف في الذاكرة، وصولاً إلى ضرورة بناء جدران عزل قوية لواجهات الدوال الأجنبية. لقد عزز PostgreSQL مكانته كأكثر محركات البيانات موثوقية في العالم، ليس بادعاء الكمال الزائف، بل بالشجاعة والقدرة الفائقة على مواجهة الديون التقنية المتراكمة عبر الأجيال بحلول هندسية شفافة وصارمة.
تؤكد القياسات الحيوية لمنصات البيانات السحابية في مختلف القارات أن العناقيد الإنتاجية قد استوعبت هذه التحديثات بنجاح، مما يعزز مناعة واستقرار البنية التحتية الرقمية لاستقبال العصر الحوسبي القادم:
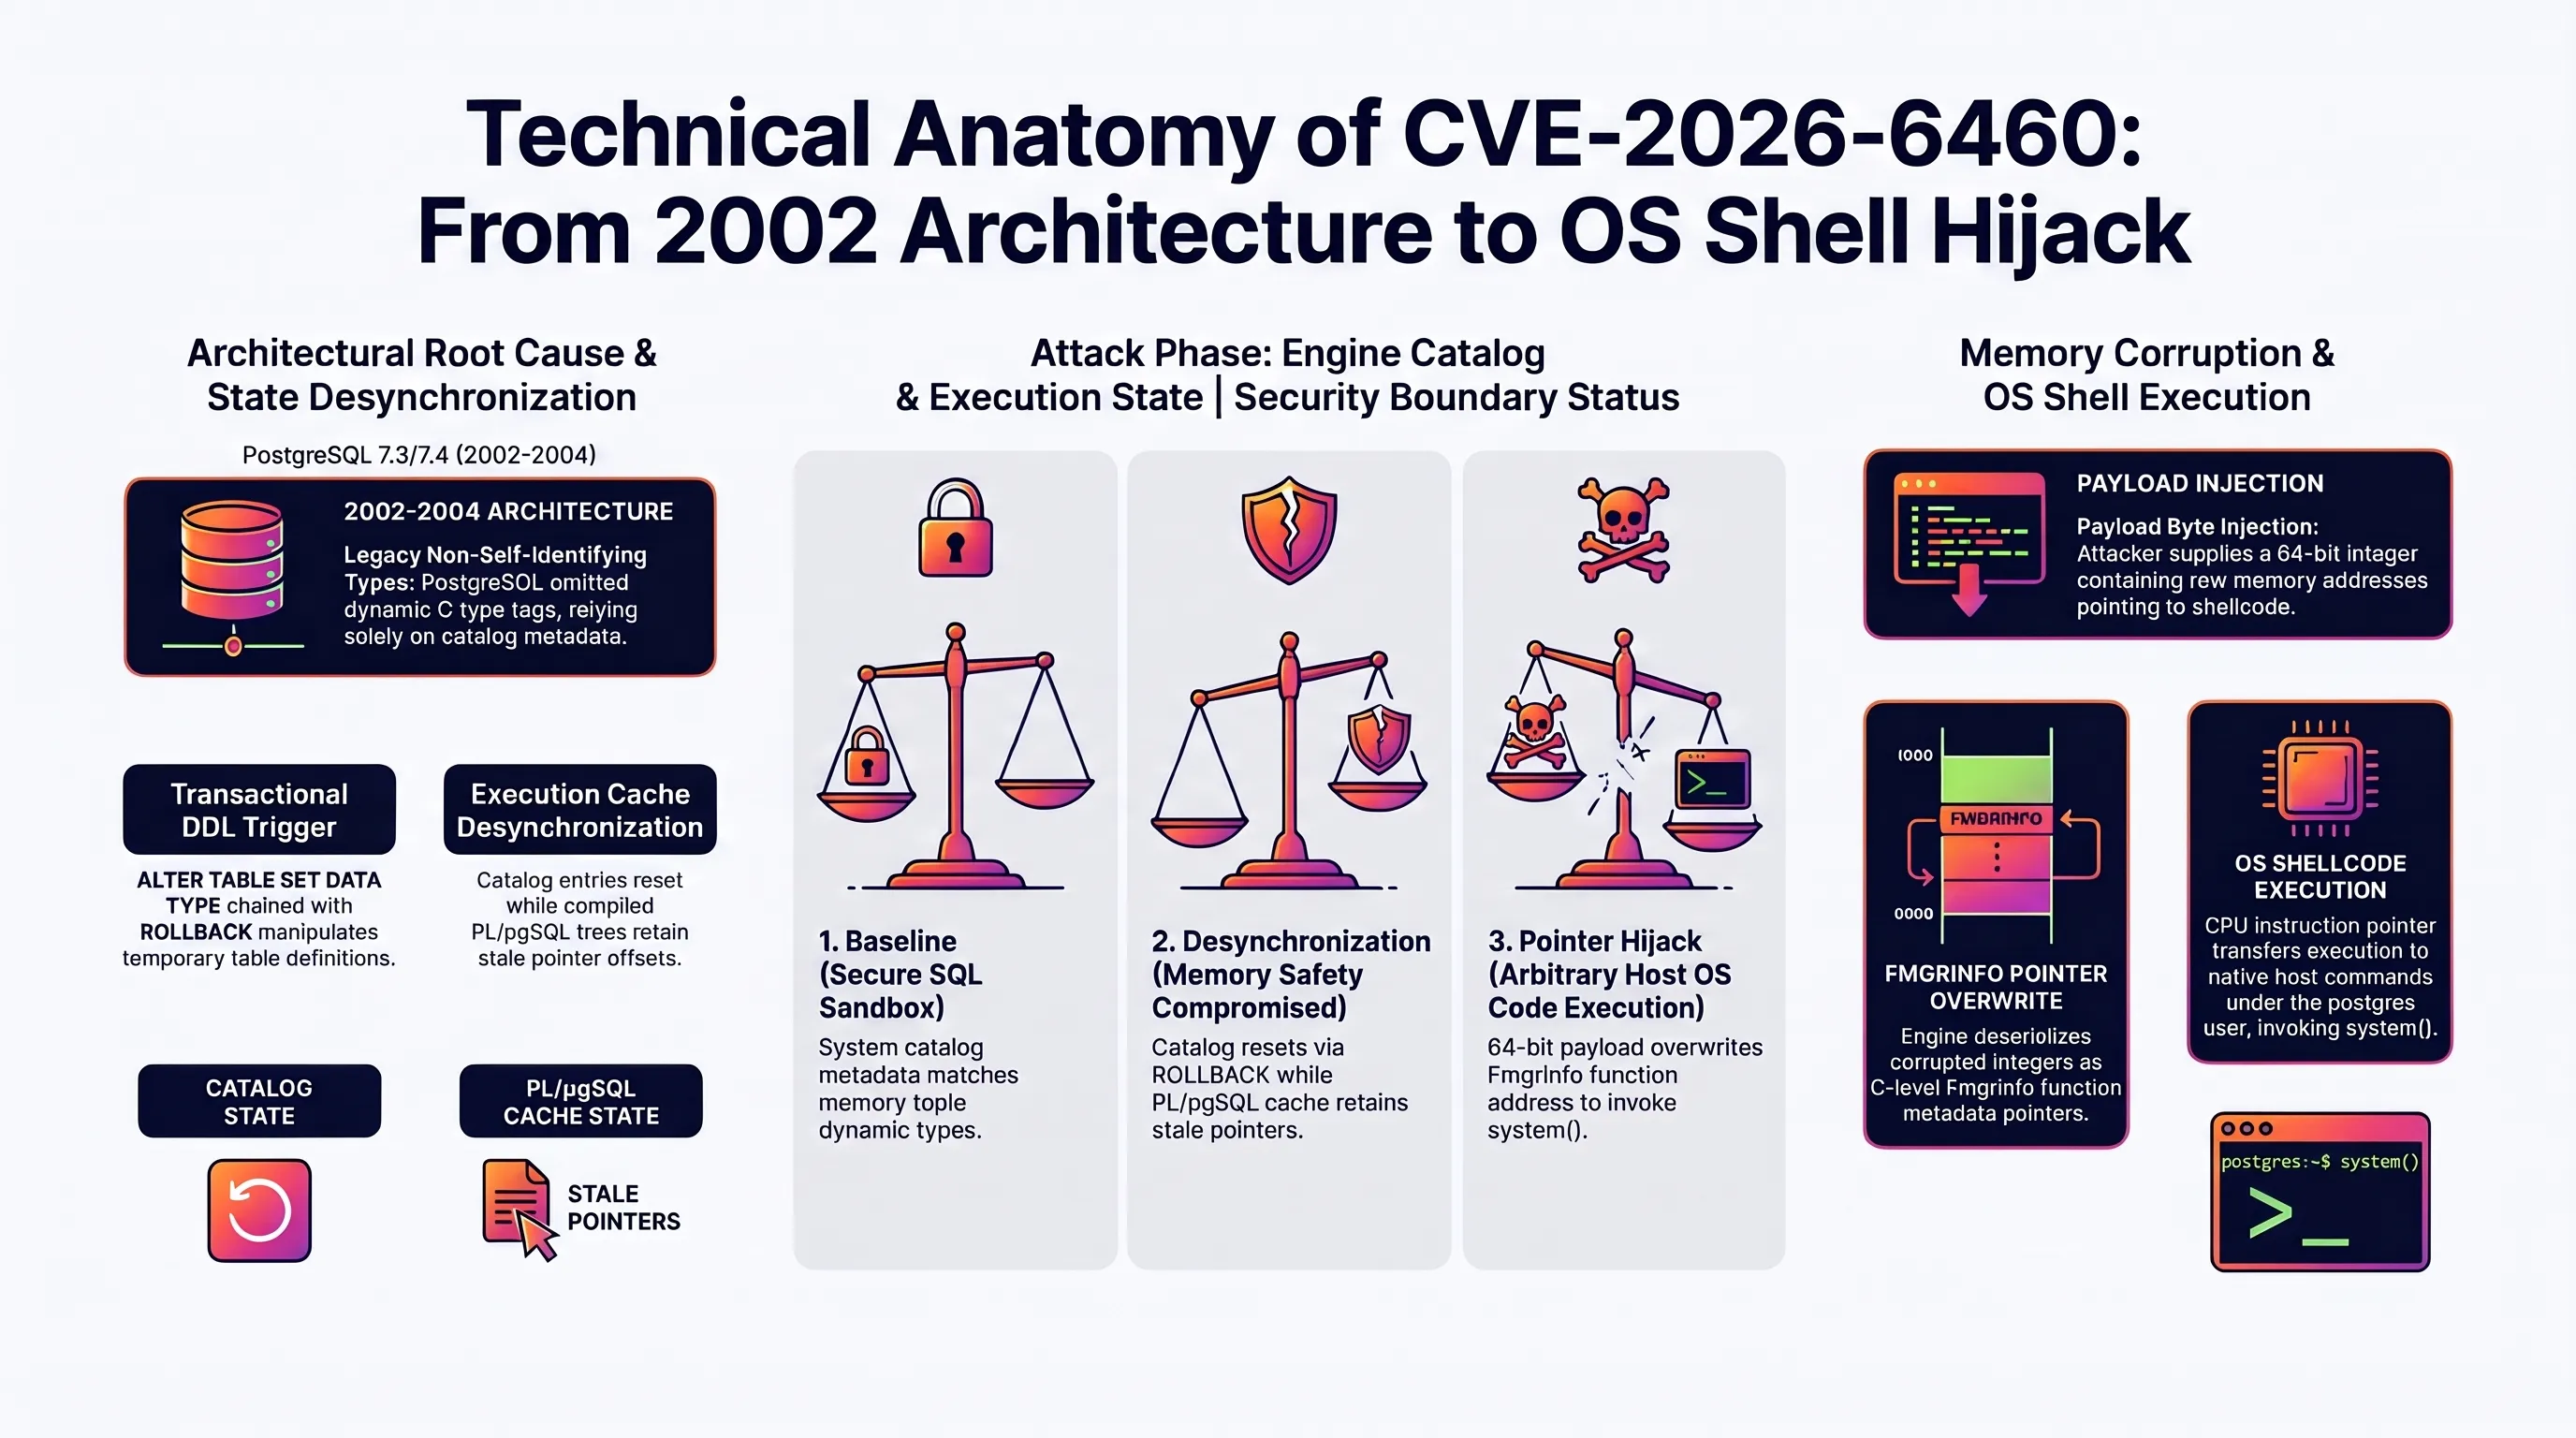
إن تضافر الانضباط البرمجي الصارم وسرعة التنسيق المجتمعي يضمنان خروج منصات البيانات المؤسسية من هذه المحنة وهي أكثر قوة وسرعة ومناعة من أي وقت مضى لمواصلة قيادة ثورة البيانات العالمية:
حكم هيئة تحرير تيكين وقائمة المصادر الرسمية
- مجموعة تطوير PostgreSQL العالمية (الموقع الرسمي): البيان الأمني الرسمي لتحديثات نوفمبر 2026 وإرشادات معالجة الثغرة CVE-2026-6460
- مجلة ذا هاكر نيوز الدولية للأمن السيبراني: تقرير معالجة 52 ثغرة أمنية في PostgreSQL من بينها ثغرة تنفيذ أوامر عن بُعد عمرها 22 عاماً
- قاعدة بيانات الثغرات الوطنية الأمريكية (NVD NIST): التحليل الفني المعياري لثغرة خلط الأنواع الحرجة في إدارة هياكل كود C المصنف CVE-2026-6460
الأسئلة الشائعة حول التحديثات الأمنية وثغرة PostgreSQL CVE-2026-6460
كيف تتيح الثغرة الأمنية CVE-2026-6460 تنفيذ أوامر عشوائية عن بُعد؟
تنجم الثغرة عن خلل في خلط الأنواع داخل إدارة سجلات البيانات في النواة؛ فمن خلال تنفيذ معاملات DDL متخصصة مع تراجع تكتيكي عن المعاملات، يتم تضليل الخادم ليفسر بايتات يحددها المهاجم كمؤشرات لدوال FmgrInfo، مما يعيد توجيه مسار التنفيذ إلى أوامر نظام التشغيل بصلاحيات مستخدم الخادم الأساسي.
لماذا لا يكفي تحديث الحزم الثنائية لخادم PostgreSQL وحده لتأمين المنظومة؟
لأن الترقيع الأمني يغير ترتيب البيانات وهياكل الترويسات في كود النواة، مما يجعل ملحقات C المجمعة مسبقاً تفقد توافقها الثنائي في الذاكرة وتتسبب في انهيار الخادم أو بقائه عرضة للاختراق ما لم تتم إعادة تجميع كافة الملحقات مثل pgvector و PostGIS ضد الترويسات الجديدة.
هل يستطيع مهاجم مجهول على الإنترنت استغلال هذه الثغرة دون تسجيل دخول؟
كلا؛ يتطلب استغلال الثغرة بالضرورة جلسة اتصال مصادقاً عليها وصلاحيات لإنشاء كائنات أو جداول مؤقتة. ومع ذلك، فإن الخطر يظل حرجاً للغاية في البيئات السحابية المشتركة ومنصات البرمجيات كخدمة حيث يتشارك مستأجرون متعددون خوادم قواعد البيانات ذاتها.
هل ما زال إصدار PostgreSQL 14 يتلقى ترقيعات أمنية جديدة؟
يمثل الإصدار 14.25 التحديث الأمني الأخير رسمياً لفرع الإصدار 14، حيث بلغ هذا الفرع نهاية عمره الافتراضي والدعم الرسمي، ولن يتلقى أي إصلاحات أمنية مستقبلية لأي ثغرات جديدة، مما يجعل الترقية إلى الإصدار 16 أو 17 أولوية قصوى للمؤسسات.
ما هو الإجراء الدفاعي المؤقت الفوري في حال تعذر إعادة تشغيل الخادم وتحديثه حالياً؟
يمكن لمديري قواعد البيانات تنفيذ أمر سحب صلاحيات الإنشاء العامة في المخطط العام عبر كافة قواعد البيانات، مما يحرم الحسابات غير المميزة من إنشاء الجداول والأنواع المؤقتة اللازمة لتفعيل هجوم خلط الأنواع.
ما هي أبرز ملحقات PostgreSQL التي تتطلب إعادة تجميع إلزامية من المصدر؟
تتطلب كافة الملحقات البرمجية المكتوبة بلغة C والتي تتفاعل مع أنواع البيانات الأصلية أو فهارس النواة إعادة تجميع فورية، وأهمها ملحقات pgvector و PostGIS و TimescaleDB و Citus و pg_cron و pg_stat_statements.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين أناليز: ثغرة PostgreSQL لـ 22 عاماً وترقيع 52 عيباً