تيكين غايد | دليل الدفاع السيبراني: برمجية P7 وثغرة AnyDesk
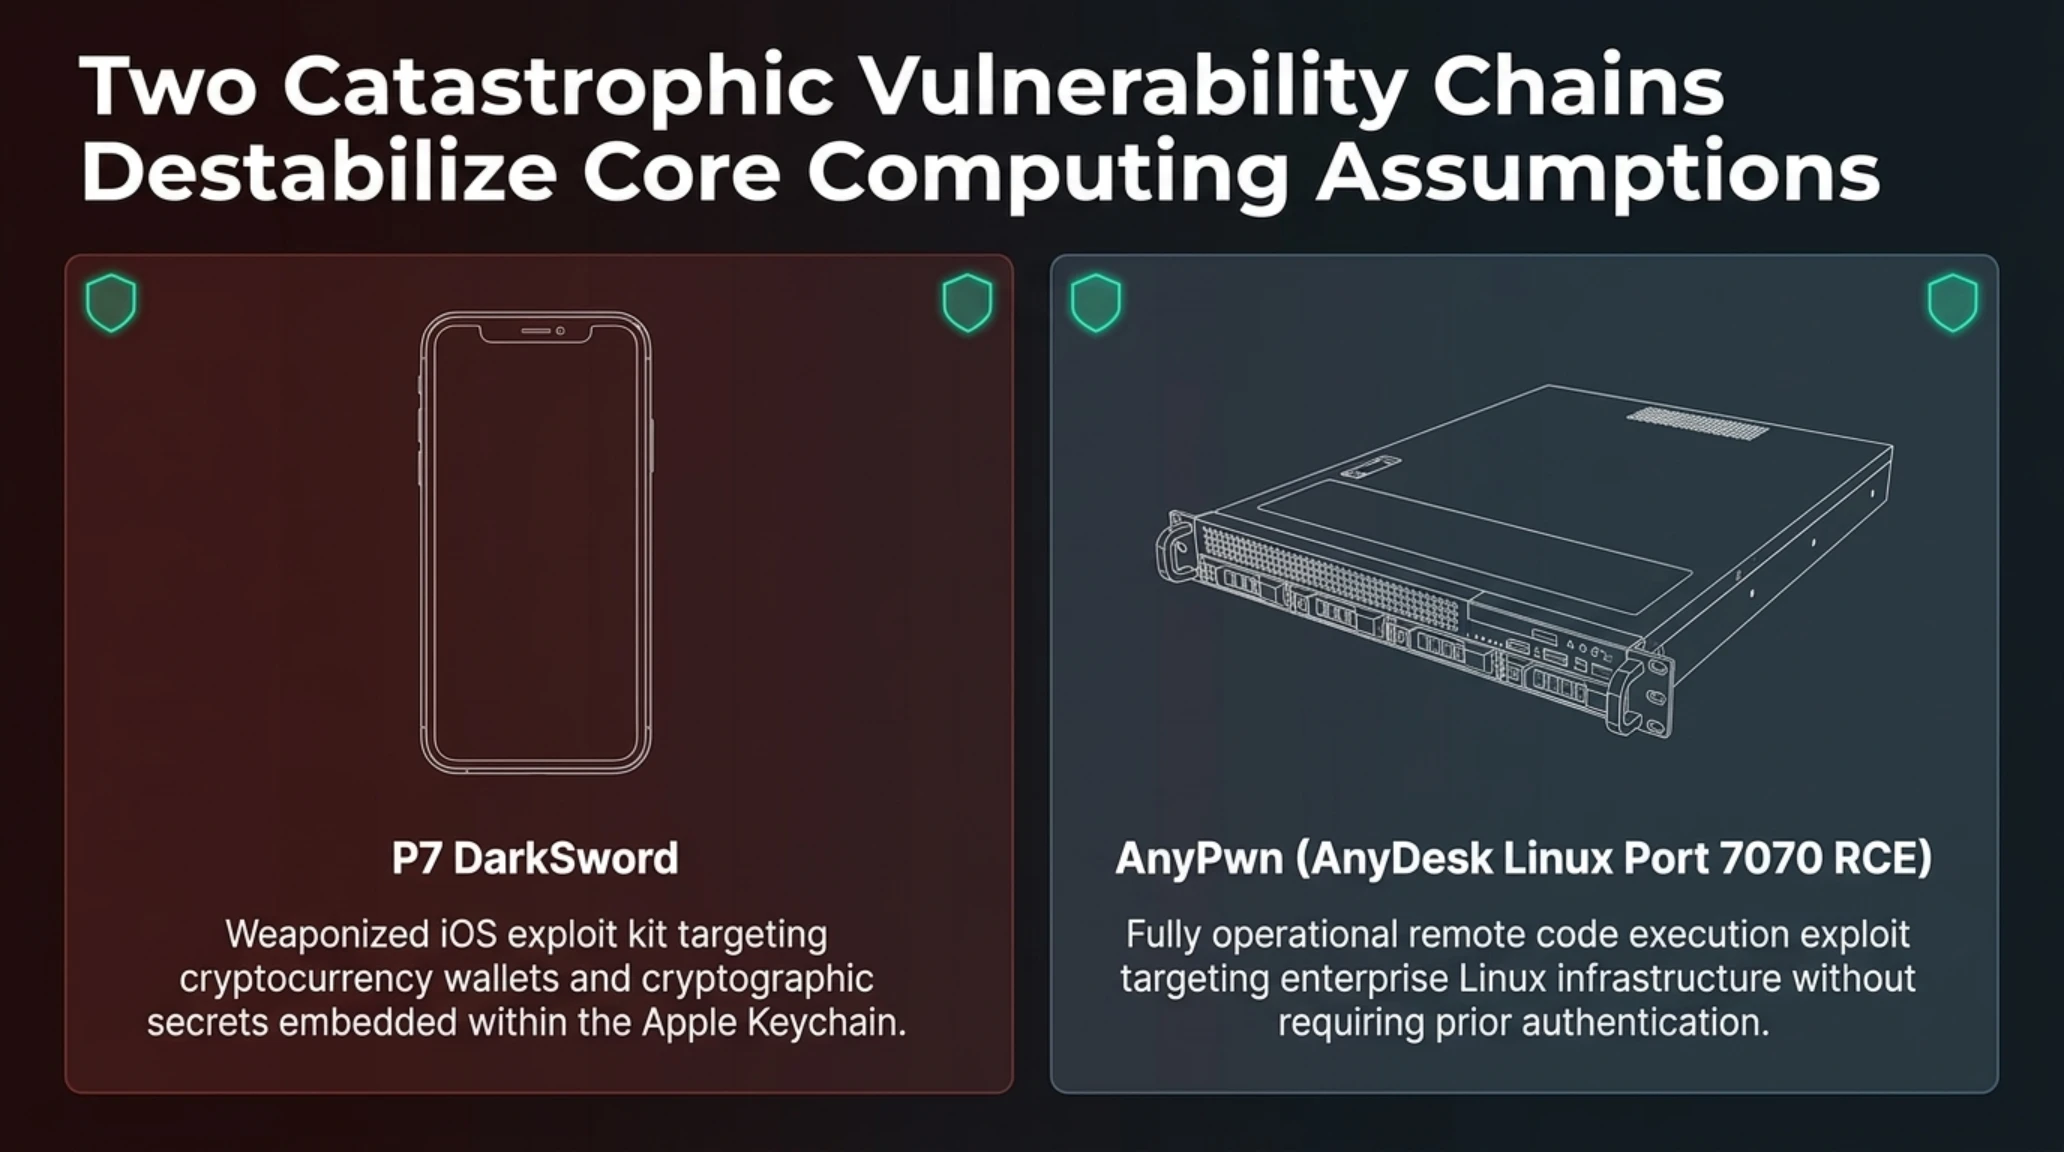
شهدت المنظومة الأمنية للأصول الرقمية في شهر أكتوبر 2026 تحولاً بالغ الخطورة مع الكشف المتزامن عن تهديدين عاليي الدقة. ففي قطاع الأجهزة المحمولة، أزاح باحثو مختبرات iVerify الستار عن النسخة المطورة P7 DarkSword، وهي سلاح اختراق متكامل يستهدف بيئة هواتف آيفون. الحزمة التي نشأت كأداة تجسس سيبراني بيعت لجهات حكومية سُرّبت مؤخراً إلى السوق السوداء، حيث عُدلت لتتحول من أداة تنصت سياسي إلى برمجية نهب مالي منظمة تستهدف سحب الأصول المشفرة مباشرة من محافظ Web3 وقاعدة مفاتيح Keychain في نظام iOS.
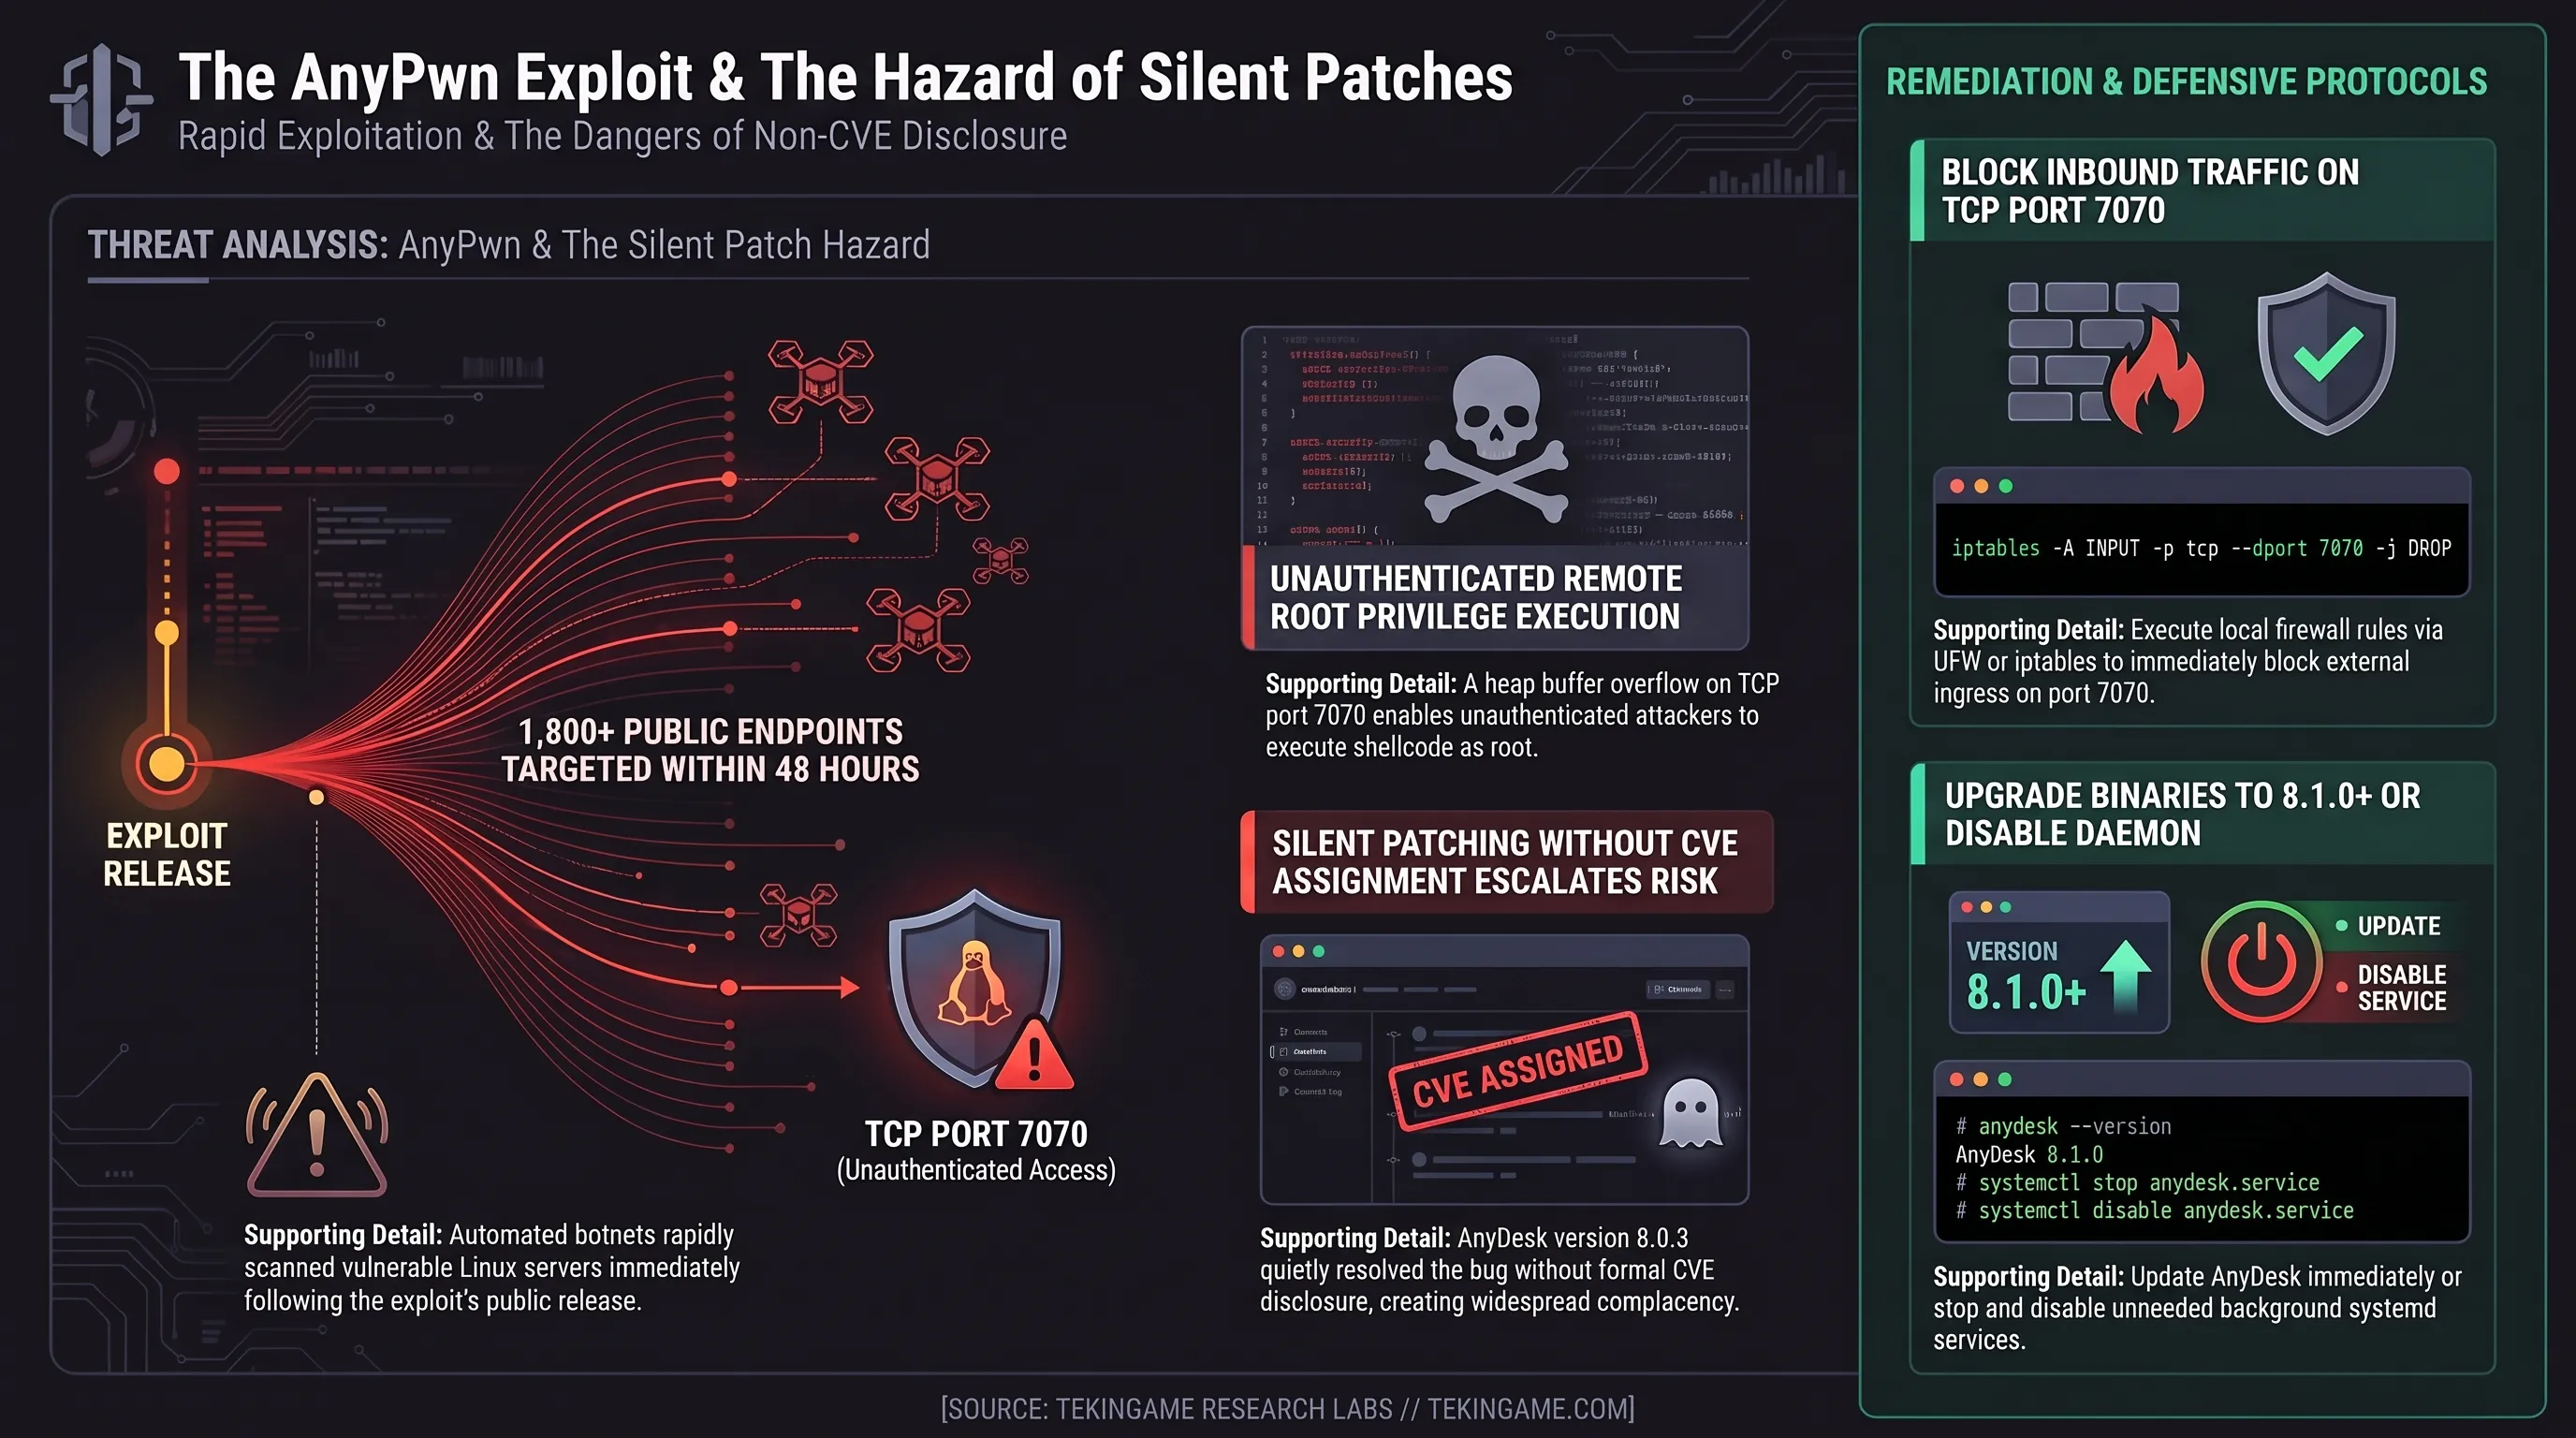
وفي المقابل، تفاجأت مراكز العمليات الأمنية ومهندسو الخوادم بنشر شفرة استغلال برمجية متكاملة تحت اسم AnyPwn على منصة غيت هاب، مستهدفة كبرى منصات العمل عن بُعد AnyDesk على أنظمة لينكس. تتيح هذه الثغرة للمهاجم في الشبكة تنفيذ أوامر برمجية بصلاحيات الجذر (Root) الكاملة عبر المنفذ 7070 دون الحاجة لأي مصادقة مسبقة أو موافقة من مدير النظام، مما يحول خوادم الشركات ومنصات التطوير إلى أهداف مكشوفة تماماً.
الرؤية الاستراتيجية ومحاور التهديد السيبراني
تسقط هذه التطورات فرضية الأمان المطلق لهواتف آيفون الافتراضية، وتؤكد أن الحصانة التقنية لم تعد مضمونة بمجرد استخدام أنظمة مغلقة. وكما فصّلنا في تقريرنا الأمني حول برمجيات سرقة البيانات والتهديدات العابرة للأنظمة، فإن تسريب برمجيات المراقبة إلى أيدي عصابات الجرائم المالية ينقل ساحة المعركة إلى الهواتف الشخصية والخوادم الأساسية على حد سواء.
يقدم هذا الدليل المرجعي من تحرير فريق الأبحاث السيبرانية في تيكين تفكيكاً دقيقاً لشفرات الاستغلال، ويوضح سبل مراجعة سجلات الاتصال، واعتراض محاولات سحب الأصول الرقمية، وتأمين البنية التحتية للخوادم بخطوات حاسمة.
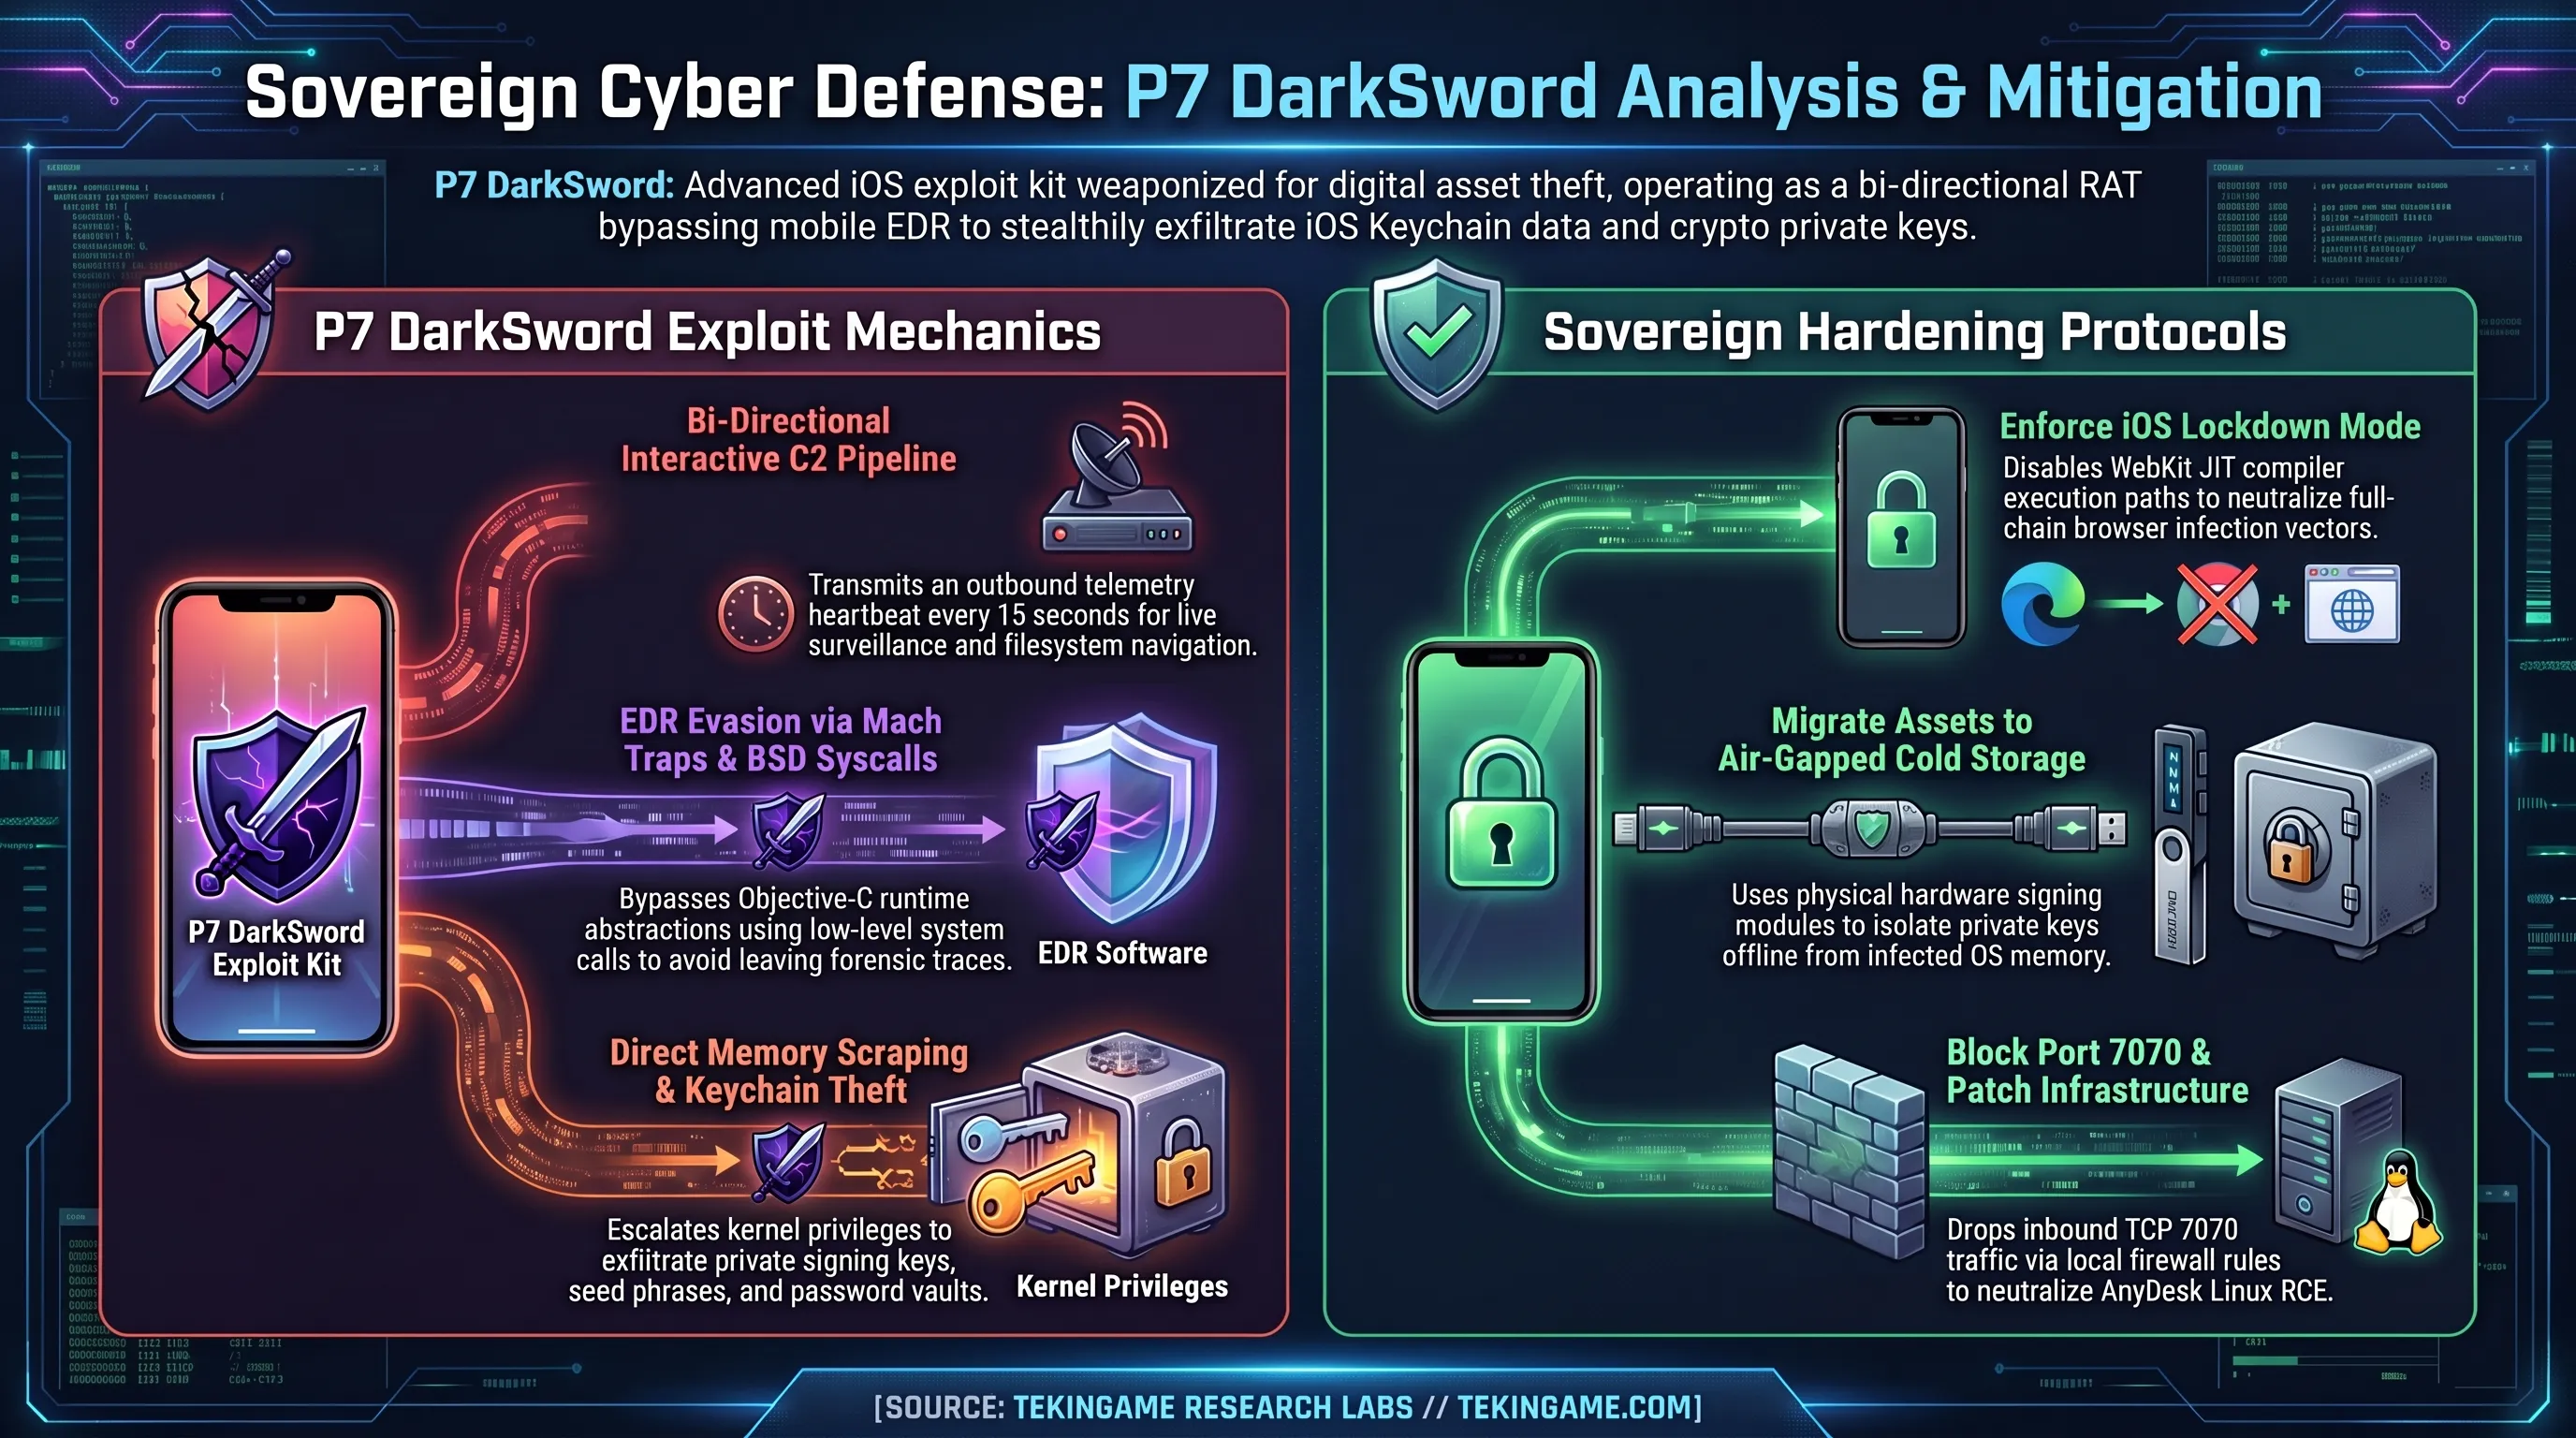
لماذا يعيد هذا التهديد المزدوج صياغة قواعد الأمن الرقمي؟
يؤكد هذا الخطر المشترك أن أسلحة التجسس المتقدمة تحولت إلى أدوات نهب مالي مؤتمتة، قادرة على السيطرة التامة على الخوادم والهواتف الذكية دون أي تفاعل من المستخدم.
في الأقسام التالية، سنقدم تحليلاً دقيقاً لبنية حزمة P7، وطريقة اكتشاف مؤشرات الاختراق، وخطوات التحصين الفوري لمحافظ العملات المشفرة ومنافذ الاتصال عن بُعد.
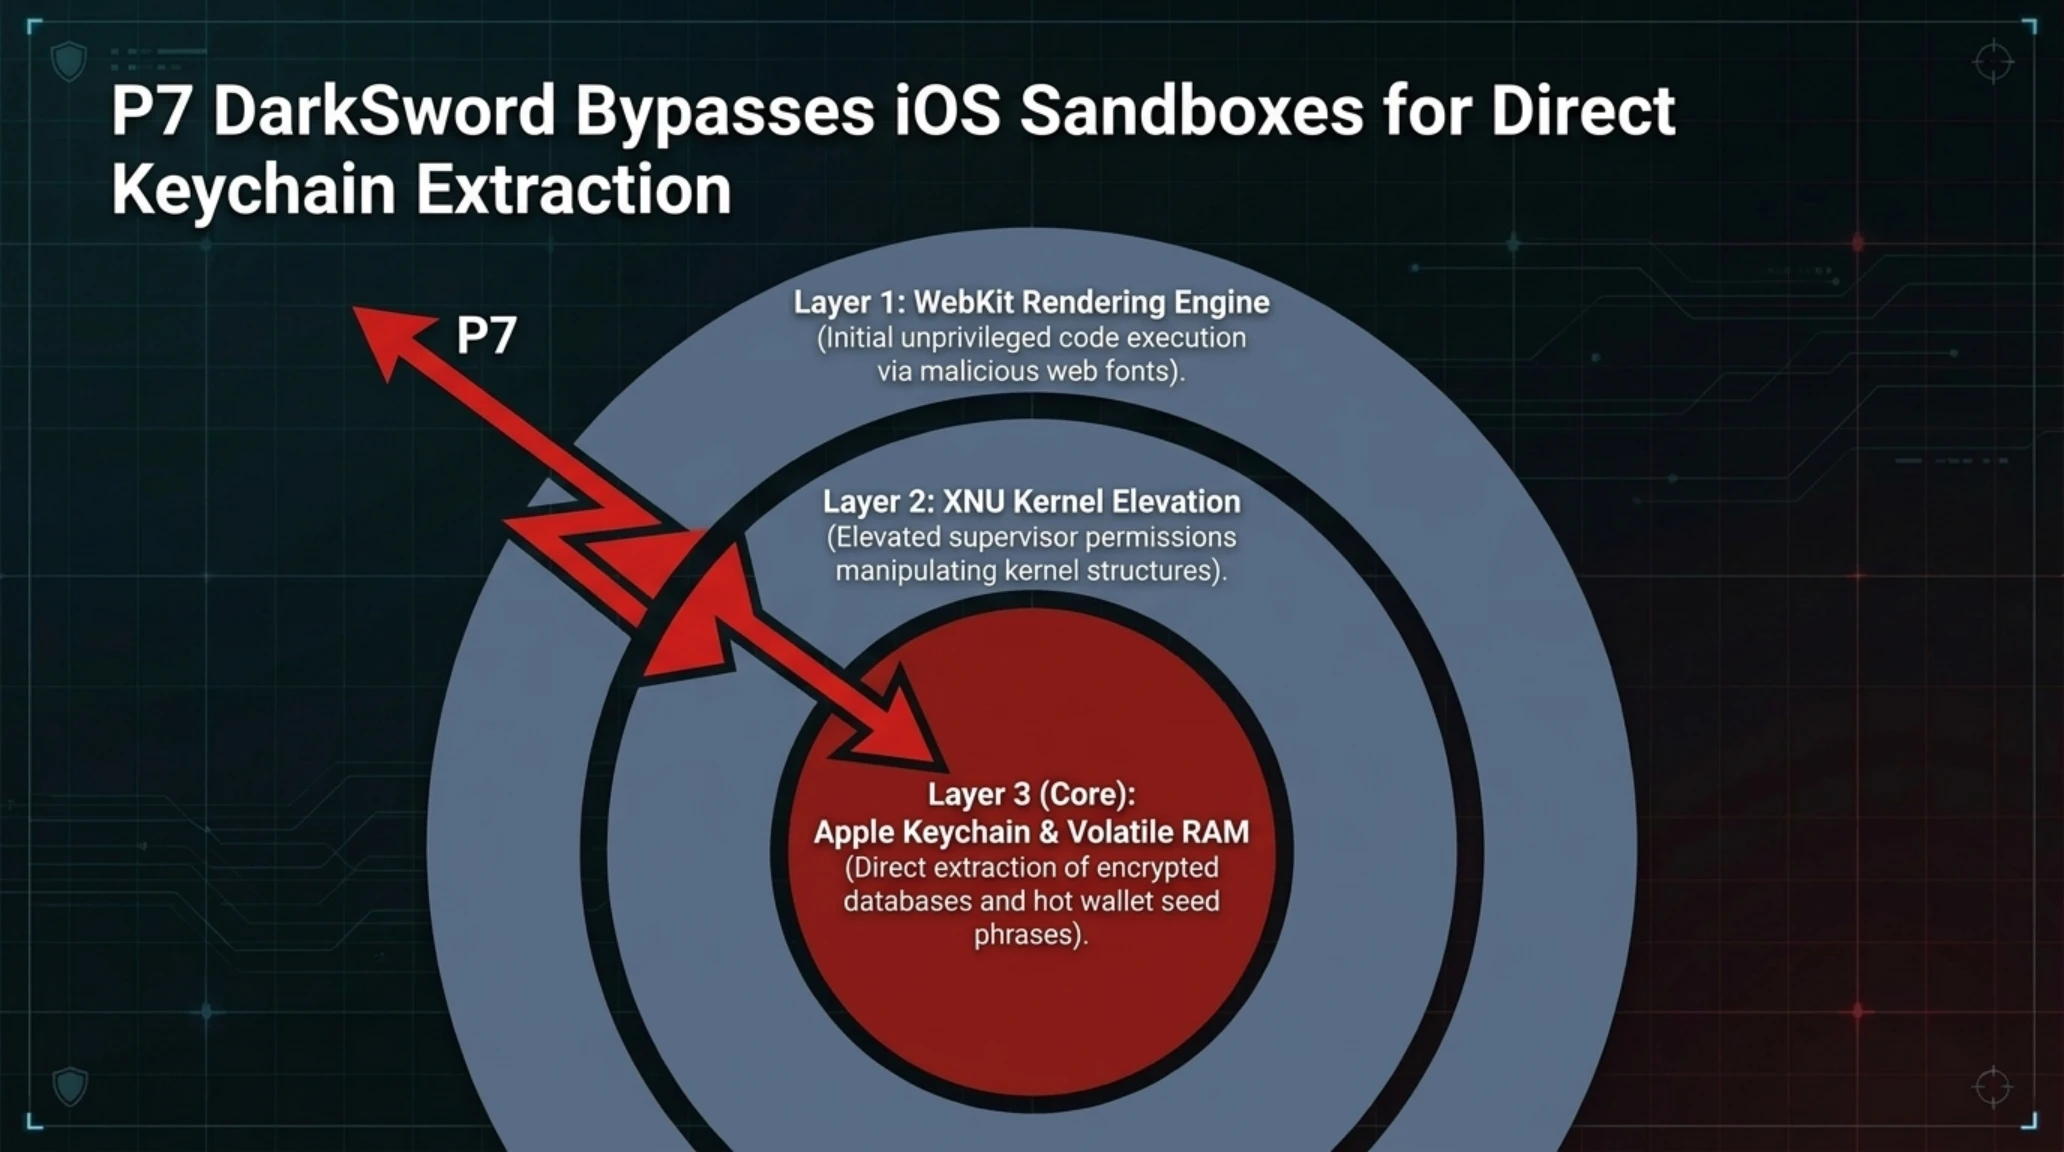
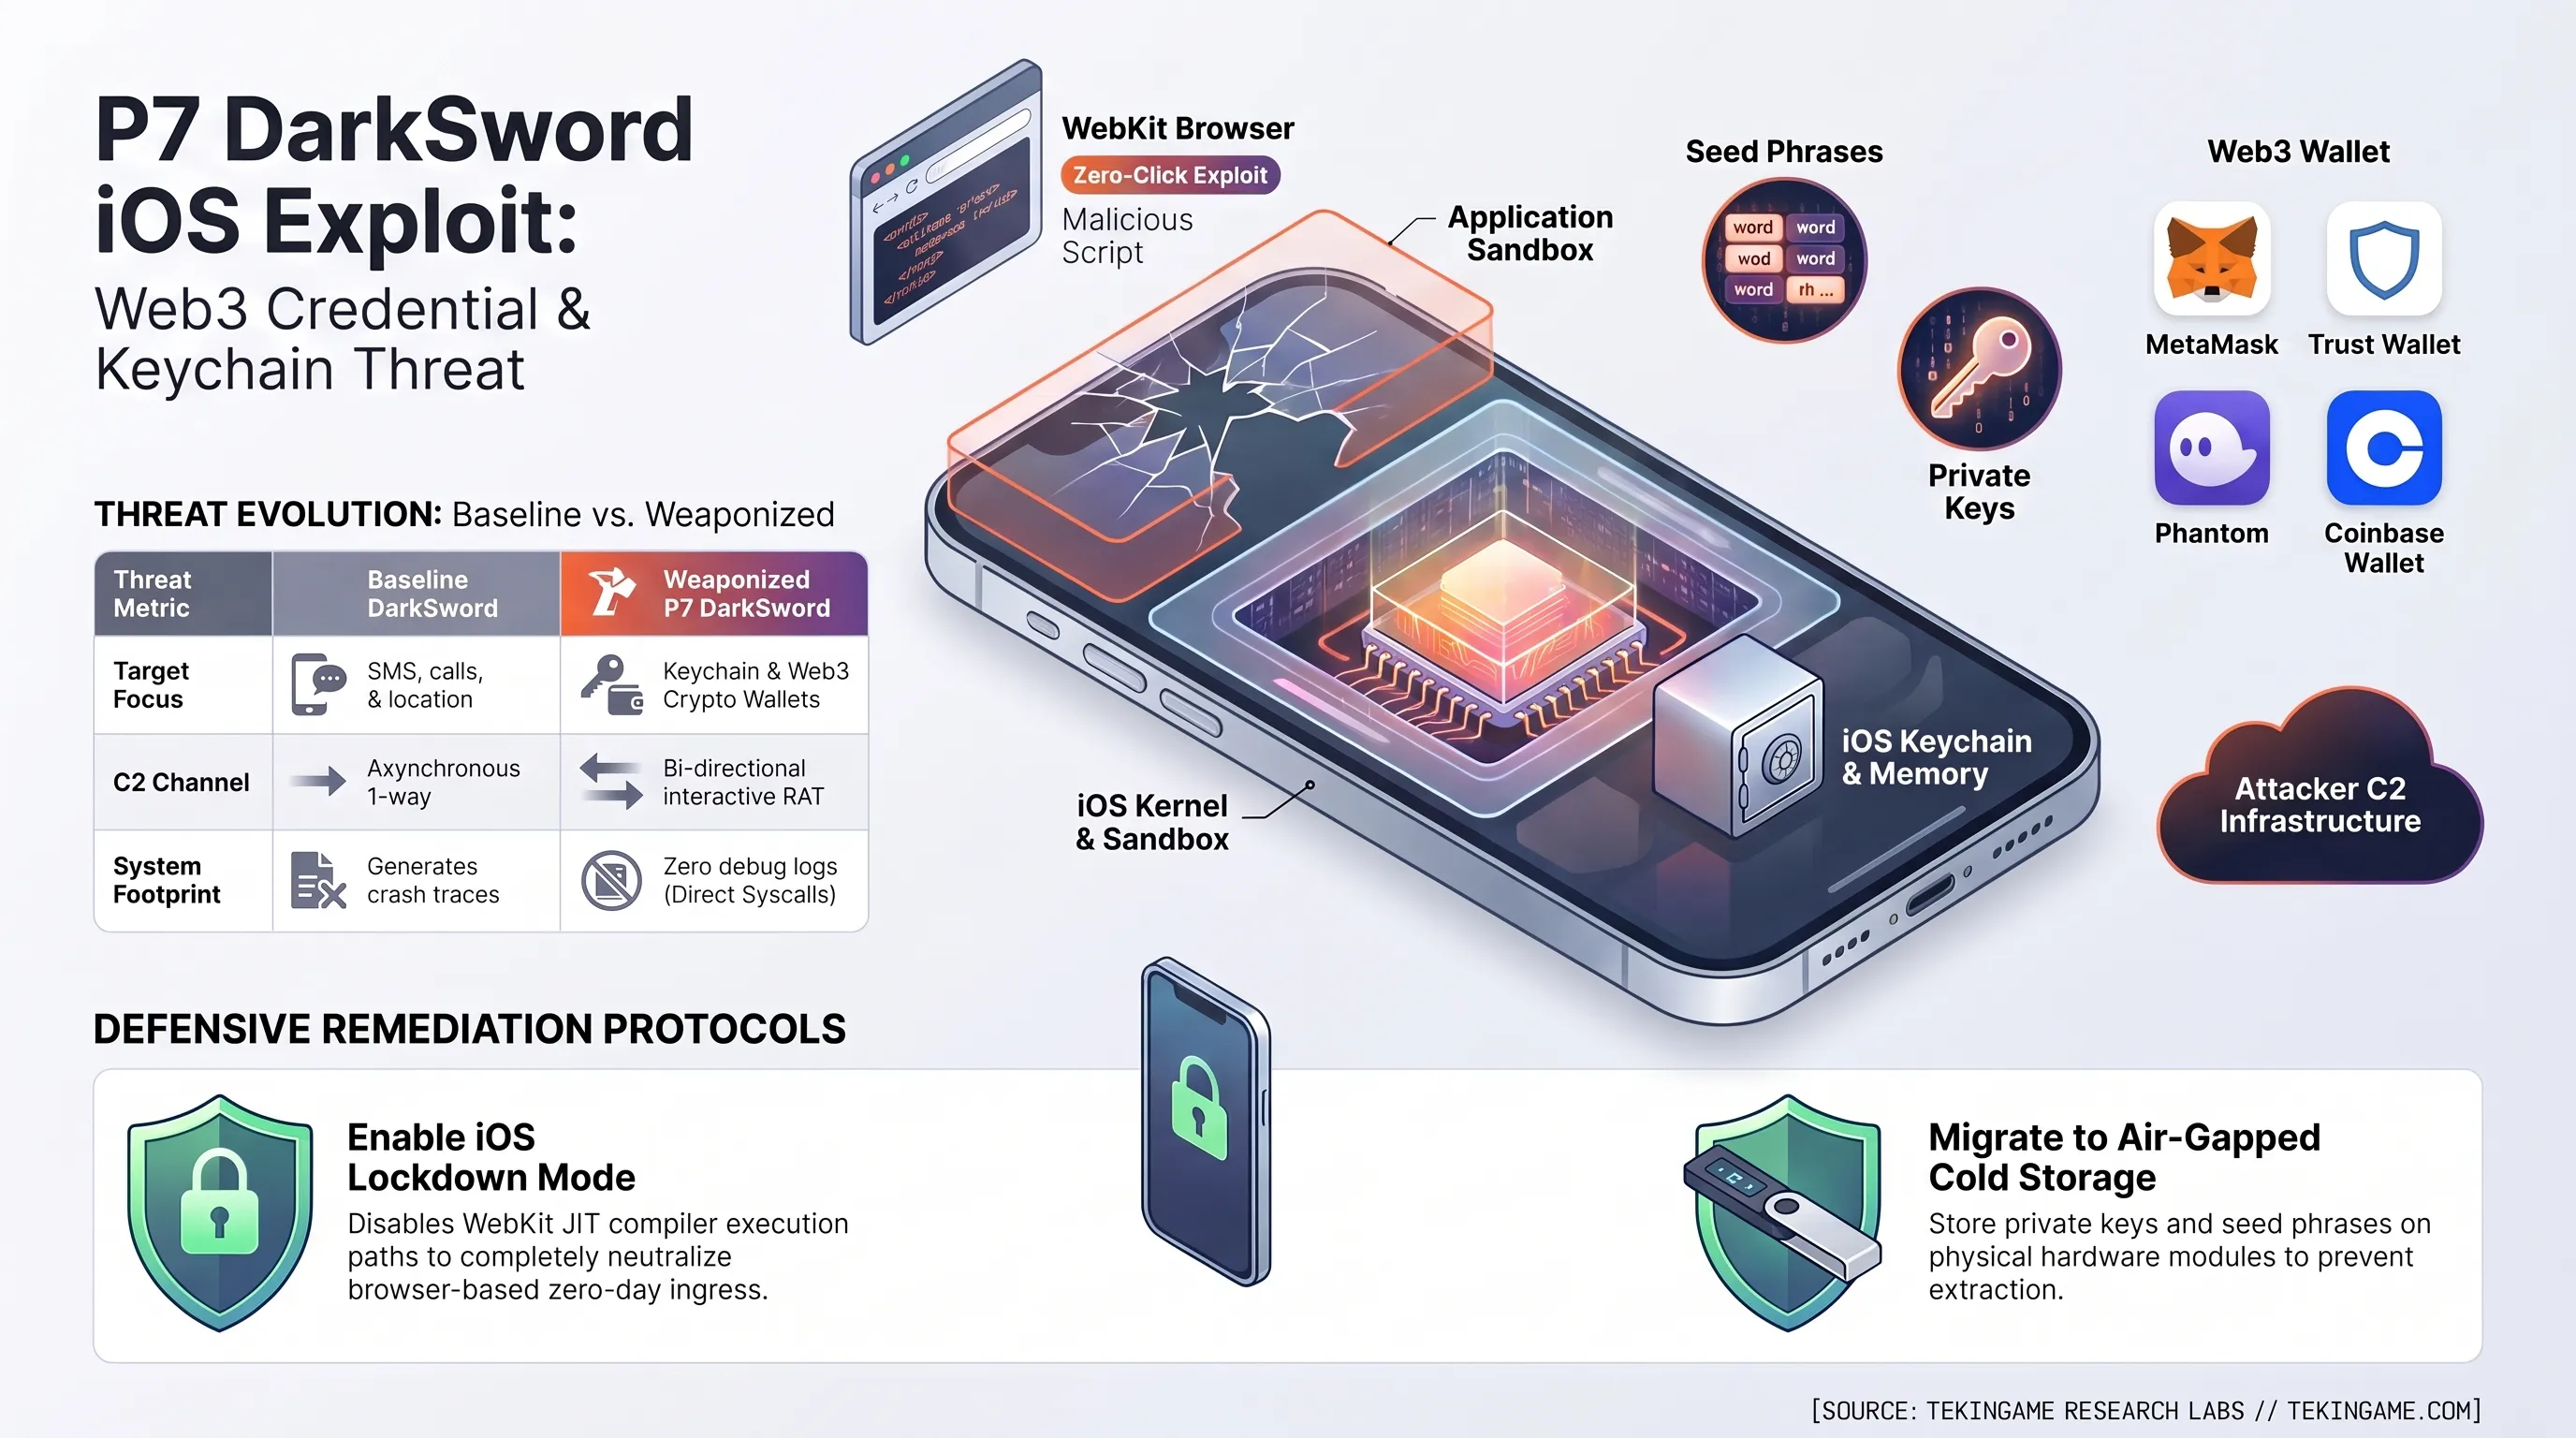
للتعمق في آليات عمل حزمة P7 DarkSword، يجب فهم تسلسل سلسلة الاختراق على بيئة iOS. النسخة الأصلية التي كشفت عنها شركة Lookout وفريق غوغل في أوائل عام 2026 اعتمدت على استغلال ثغرات اليوم-صفر داخل محرك WebKit في متصفح سفاري لكسر بيئة العزل البرمجي. ولكن التحليل المخبري للإصدار الأخير P7 الذي أجرته iVerify أظهر قفزة تقنية نوعية، اتضحت عبر بادئة التسمية p7_ المضافة إلى كافة توابع الشفرة المصدرية.
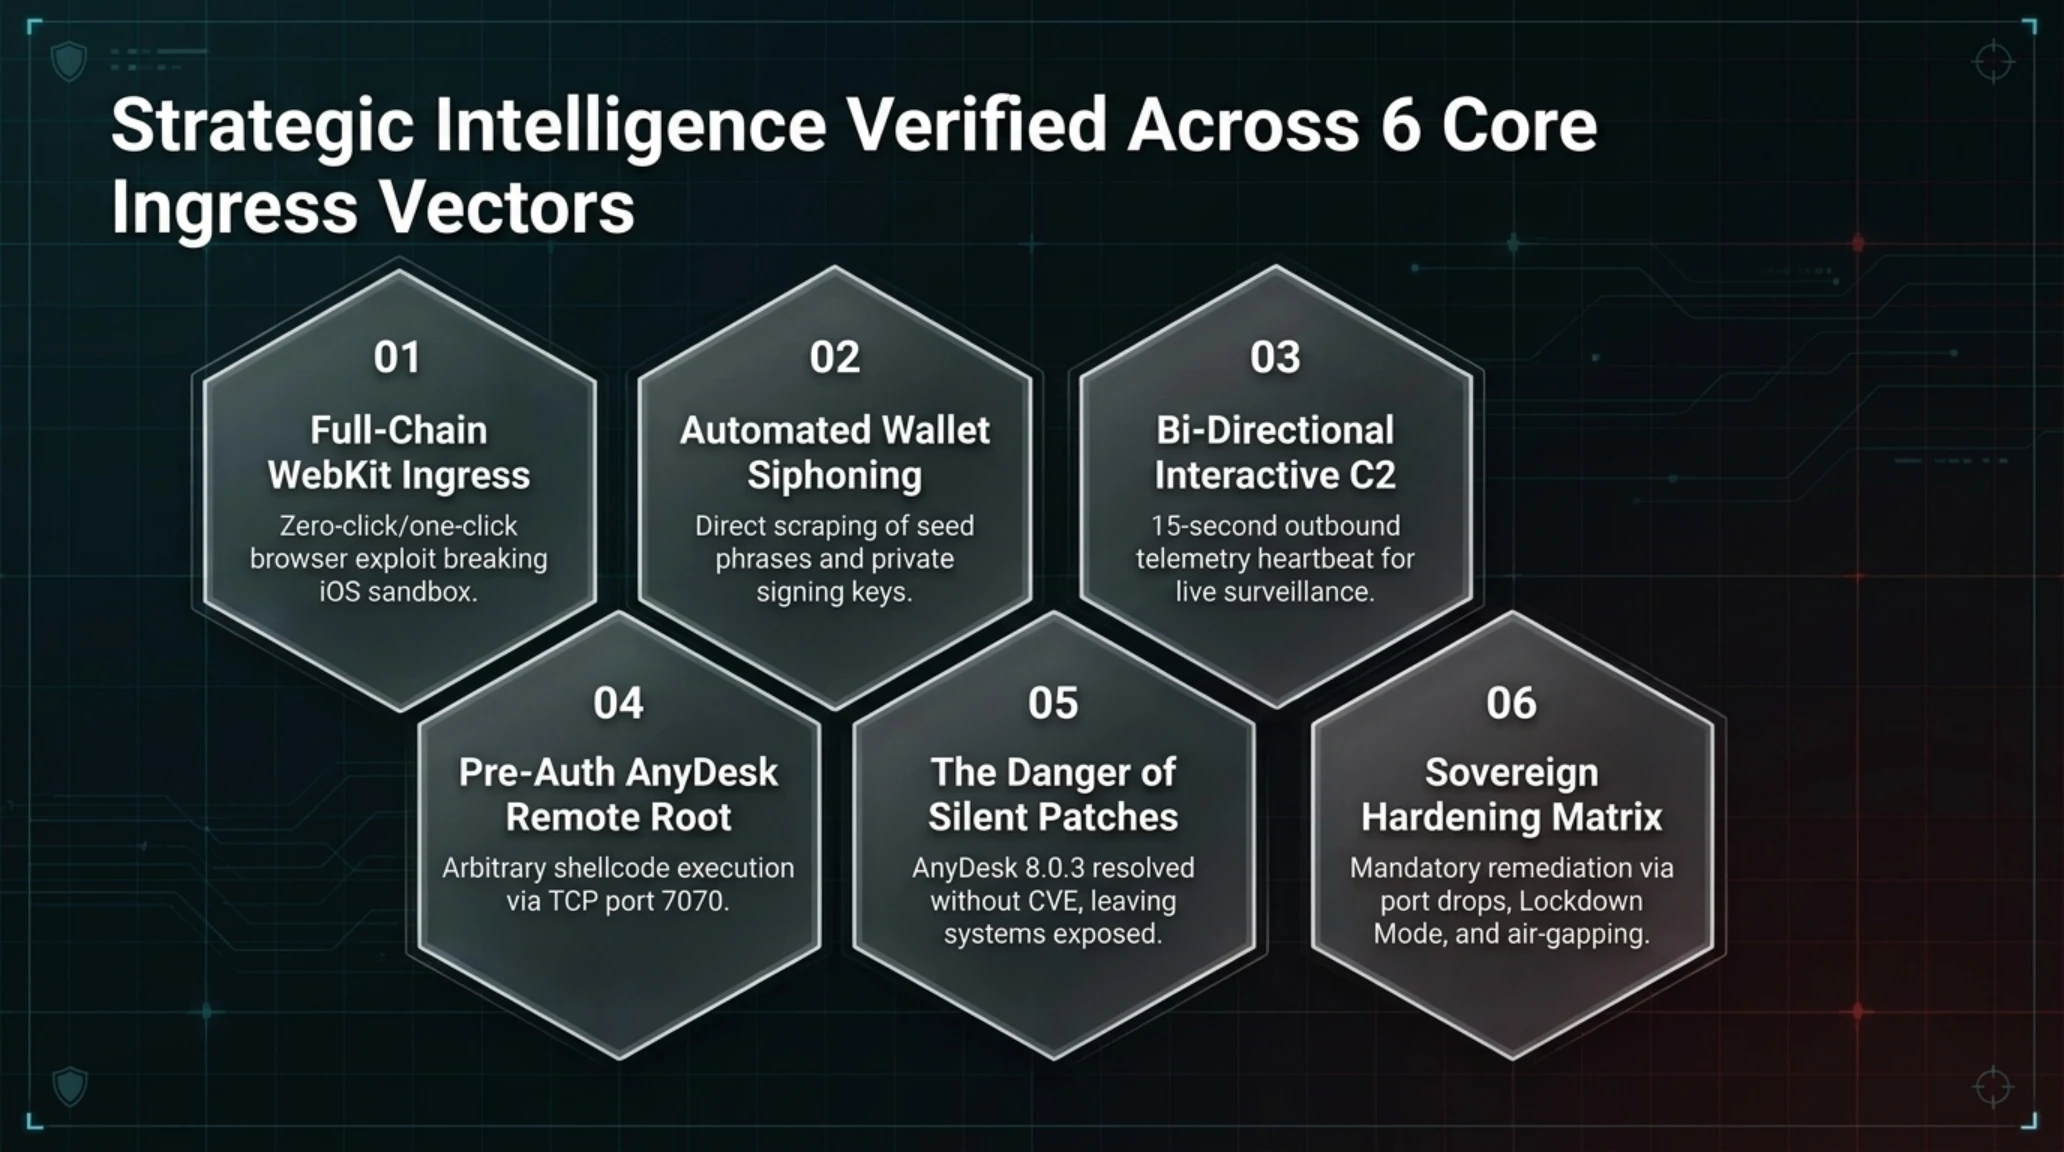
تتمثل النقطة المحورية في إعادة توجيه أهداف البرمجية؛ فبدلاً من التركيز على التنصت الميداني والتسجيل الصوتي، صُممت P7 لاستهداف محافظ الكريبتو مباشرة. فور حصول البرمجية على صلاحيات النواة، تباشر فحصاً ذاتياً لمجلدات تطبيقات المحافظ الساخنة مثل MetaMask وTrust Wallet وPhantom وCoinbase Wallet، مستخرجة عبارات الاسترداد السرية المتبقية في الذاكرة المؤقتة، مع فك قيود قاعدة بيانات Keychain المشفرة وسحب المفاتيح الخاصة بالكامل.
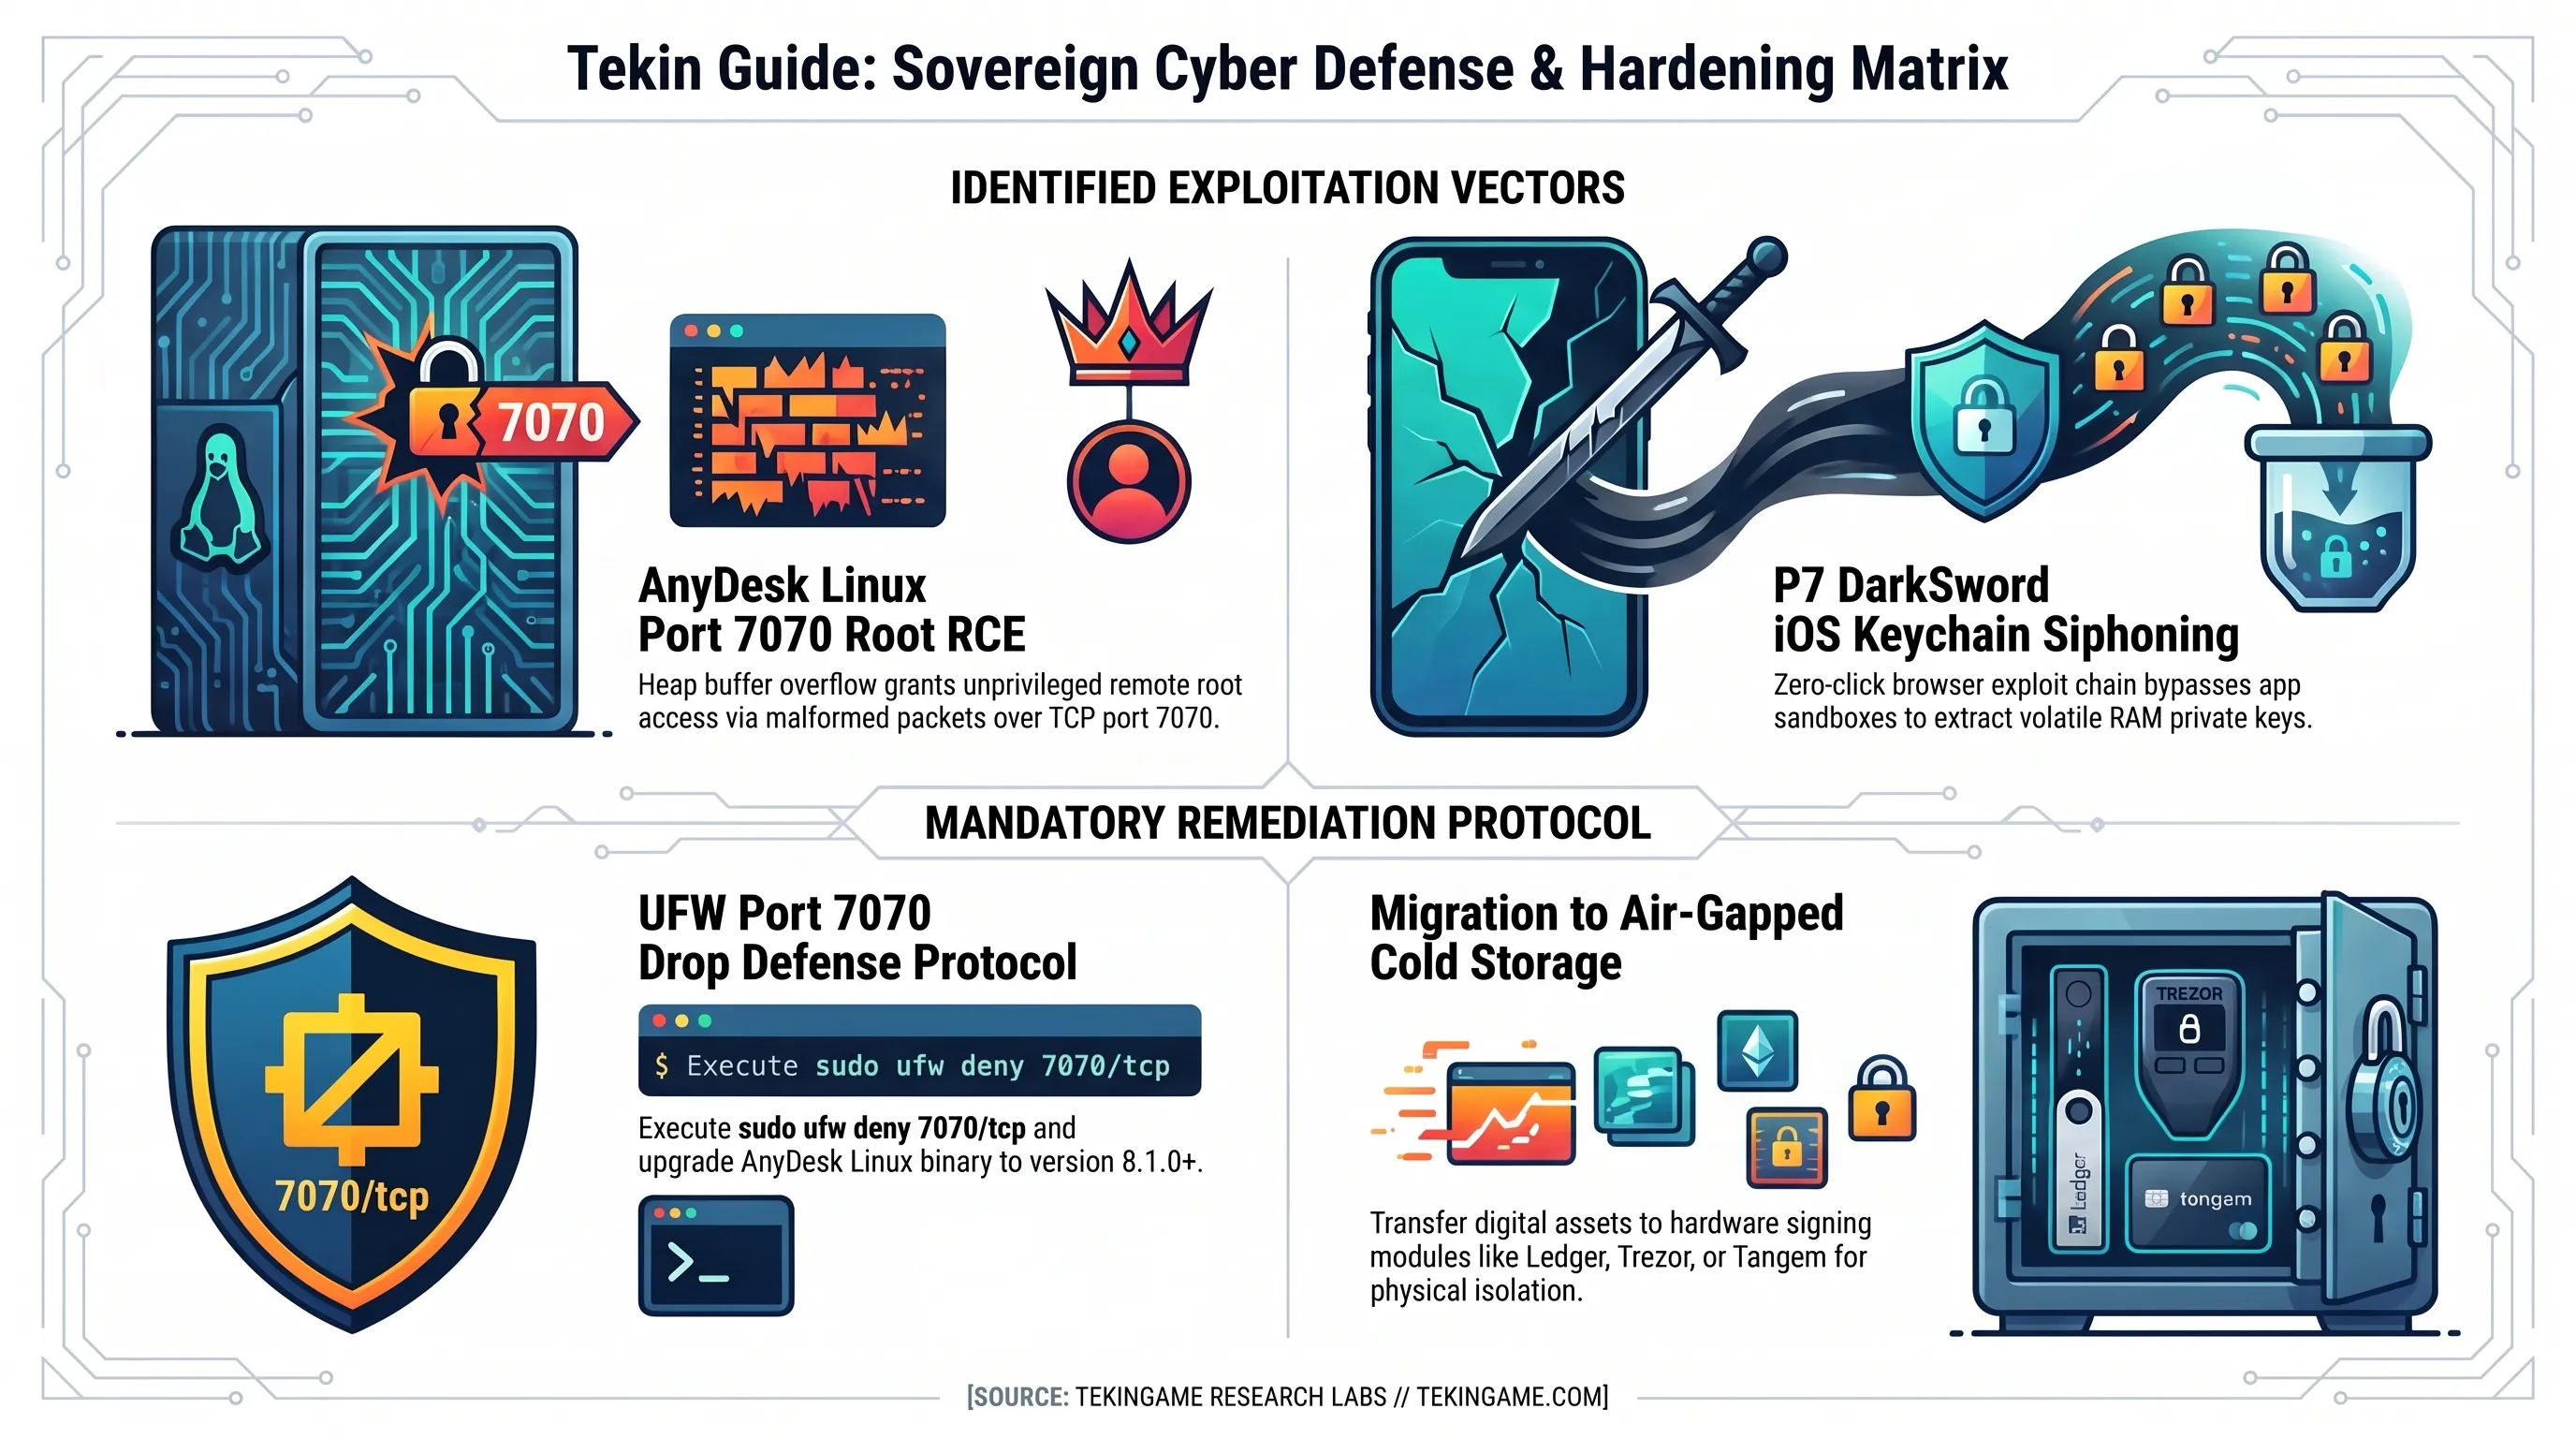
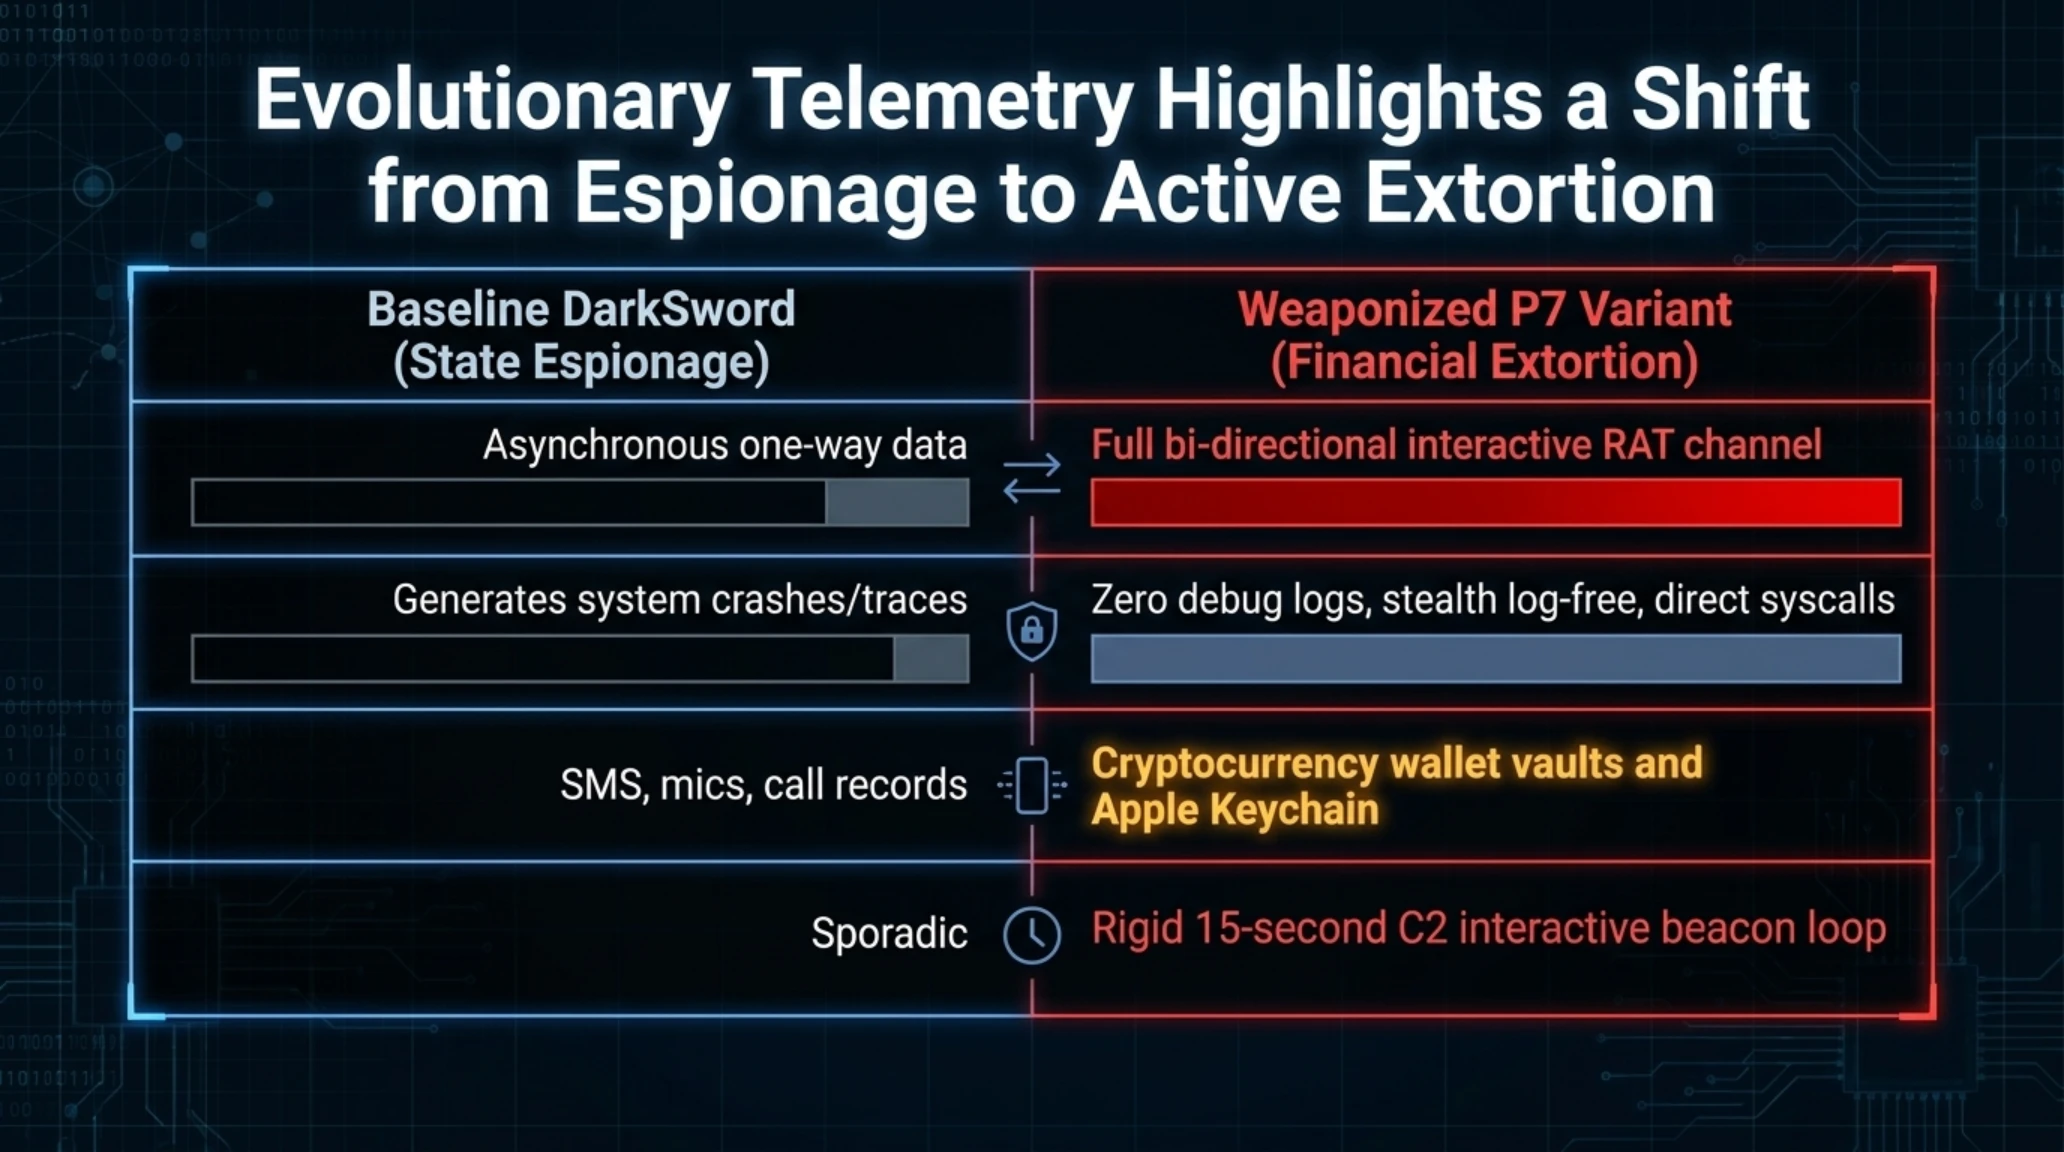
لوحة مقارنة المؤشرات التقنية وسلوكيات الاختراق
| المعيار الأمني والتقني | حزمة التجسس السابقة DarkSword | حزمة P7 المطورة (أكتوبر 2026) |
|---|---|---|
| طبيعة قناة القيادة والسيطرة C2 | إرسال البيانات في اتجاه واحد بعد التسلل | اتصال تفاعلي مباشر يتيح تنفيذ الأوامر الحية |
| البصمة الجنائية داخل النظام | توليد سجلات أخطاء وتتبع برمجية | محو كامل للأدلة واستدعاء مباشر لخدمات النواة |
| الأهداف المستهدفة بالسرقة | الرسائل وسجلات الاتصال والموقع الجغرافي | محافظ الكريبتو ومفاتيح Keychain الخاصة |
| فاصل إشارات النبض اللحظي | إرسال بيانات متباعد غير منتظم | إرسال نبضات تفقد كل 15 ثانية دون انقطاع |
| مستوى الامتيازات المكتسبة | تخطي العزل البرمجي للتطبيقات | سيطرة كاملة بصلاحيات النواة العليا (Kernel) |
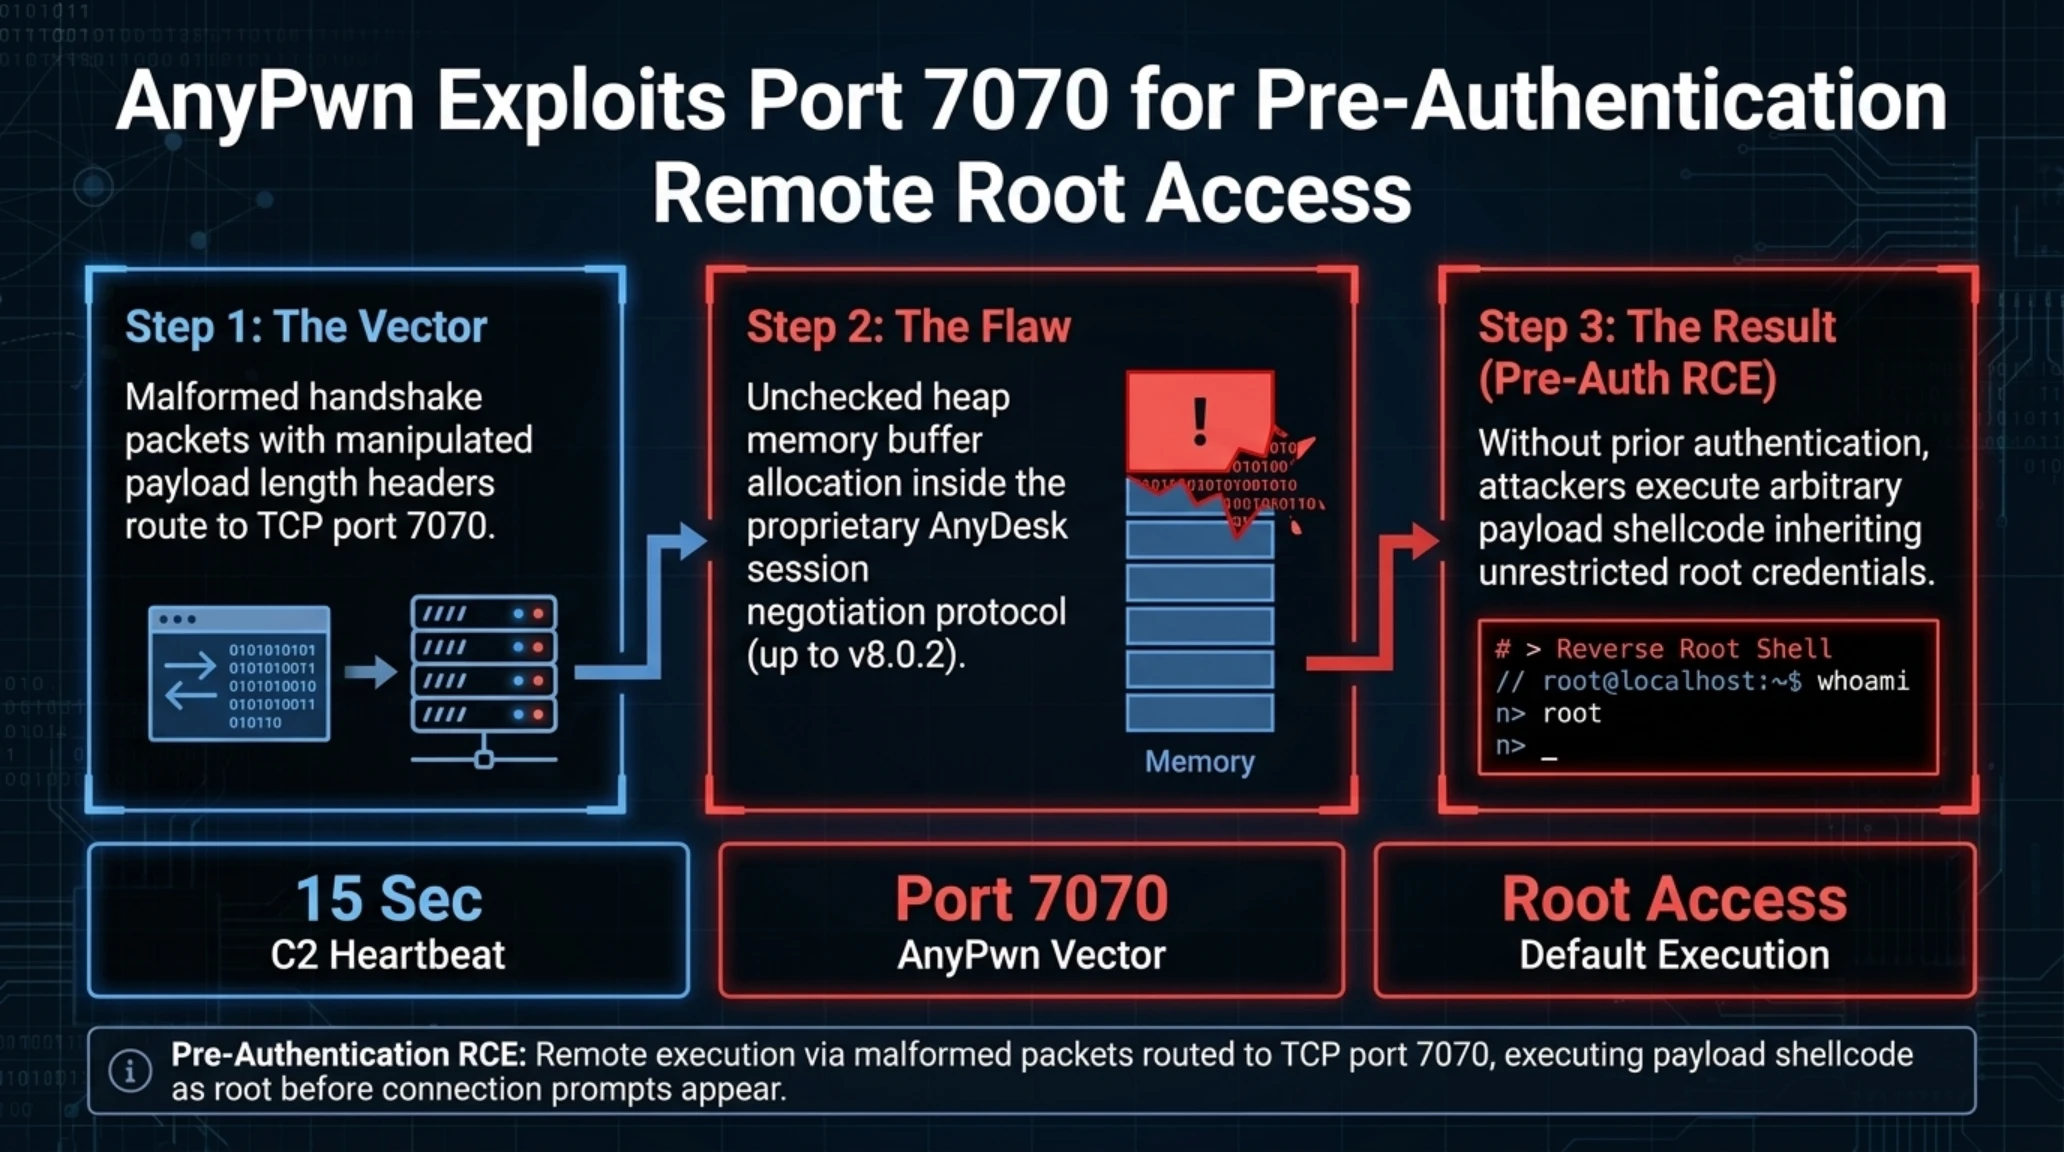
في معسكر أنظمة لينكس، تبرز ثغرة AnyDesk كتهديد مباشر لمراكز البيانات وبيئات المطورين. ينجم الخلل عن فيضان في الذاكرة التراكمية (Heap Overflow) في بروتوكول التفاوض الشبكي للمنفذ 7070. عند إرسال حزم بيانات معدلة بأحجام مصطنعة، يعجز البرنامج عن التحقق من حدود الذاكرة المخصصة، مما يؤدي إلى الكتابة العشوائية فوق بيانات الذاكرة المجاورة.
نظراً لأن خدمة AnyDesk تعمل كخدمة خلفية بصلاحيات الجذر على توزيعات مثل أوبونتو ودبيان وفيدورا لتسهيل التحكم الإداري، فإن استغلال الثغرة يمنح المهاجم على الفور وصولاً كاملاً بصلاحيات Root دون الحاجة لأي مصادقة أو موافقة من الشاشة الرئيسية. وكما أسلفنا في دراستنا حول تحليل برمجيات التهديد المتقدمة واستقرار المنظومات، فإن إخفاء تفاصيل الإصلاحات الأمنية يحرم المنظمات من فرصة الاستجابة الوقائية السريعة.
قاموس المصطلحات الأمنية السيادية من تيكين
تتعاظم خطورة ثغرة AnyDesk بسبب قيام الشركة المطورة بسدها بهدوء في شهر يونيو 2026 ضمن الإصدار 8.0.3 تحت وصف مبهم، متجنبة إصدار تحذير رسمي بمعرف CVE. وقد ترك هذا التصرف آلاف الأنظمة دون تحديث، إلى أن نُشرت أداة AnyPwn العامة في أكتوبر 2026، لتصبح الخوادم عرضة للهجمات المباشرة من أدوات المسح الآلية عبر الإنترنت.
من أبرز النتائج الجنائية التي كشفت عنها مختبرات iVerify هي قدرة حزمة P7 DarkSword على التخفي المطلق. فالبرمجيات الخبيثة التقليدية تترك عادة آثاراً كالملفات المؤقتة وسجلات الأعطال أو اتصالات مشبوهة واضحة في شبكة النظام. لكن مطوري P7 استبدلوا واجهات البرمجة القياسية باستدعاءات منخفضة المستوى للنواة، مما مكنهم من تعطيل آليات الرصد الأمنية التلقائية في نظام iOS بشكل كامل.
علاوة على ذلك، تحول البرمجية الهاتف المصاب إلى نقطة تجسس تفاعلية حية؛ فقناة الاتصال الثنائية مع خادم القيادة C2 تتيح للقراصنة تصفح ملفات المستخدم الخاصة، والتقاط لقطات شاشة أثناء إدخال كلمات المرور، واعتراض طلبات التوقيع في محافظ Web3 للتلاعب بالمعاملات. يجعل هذا المستوى من النفوذ الهواتف الذكية غير المحمية عرضة لفقدان الأصول المشفرة بالكامل.
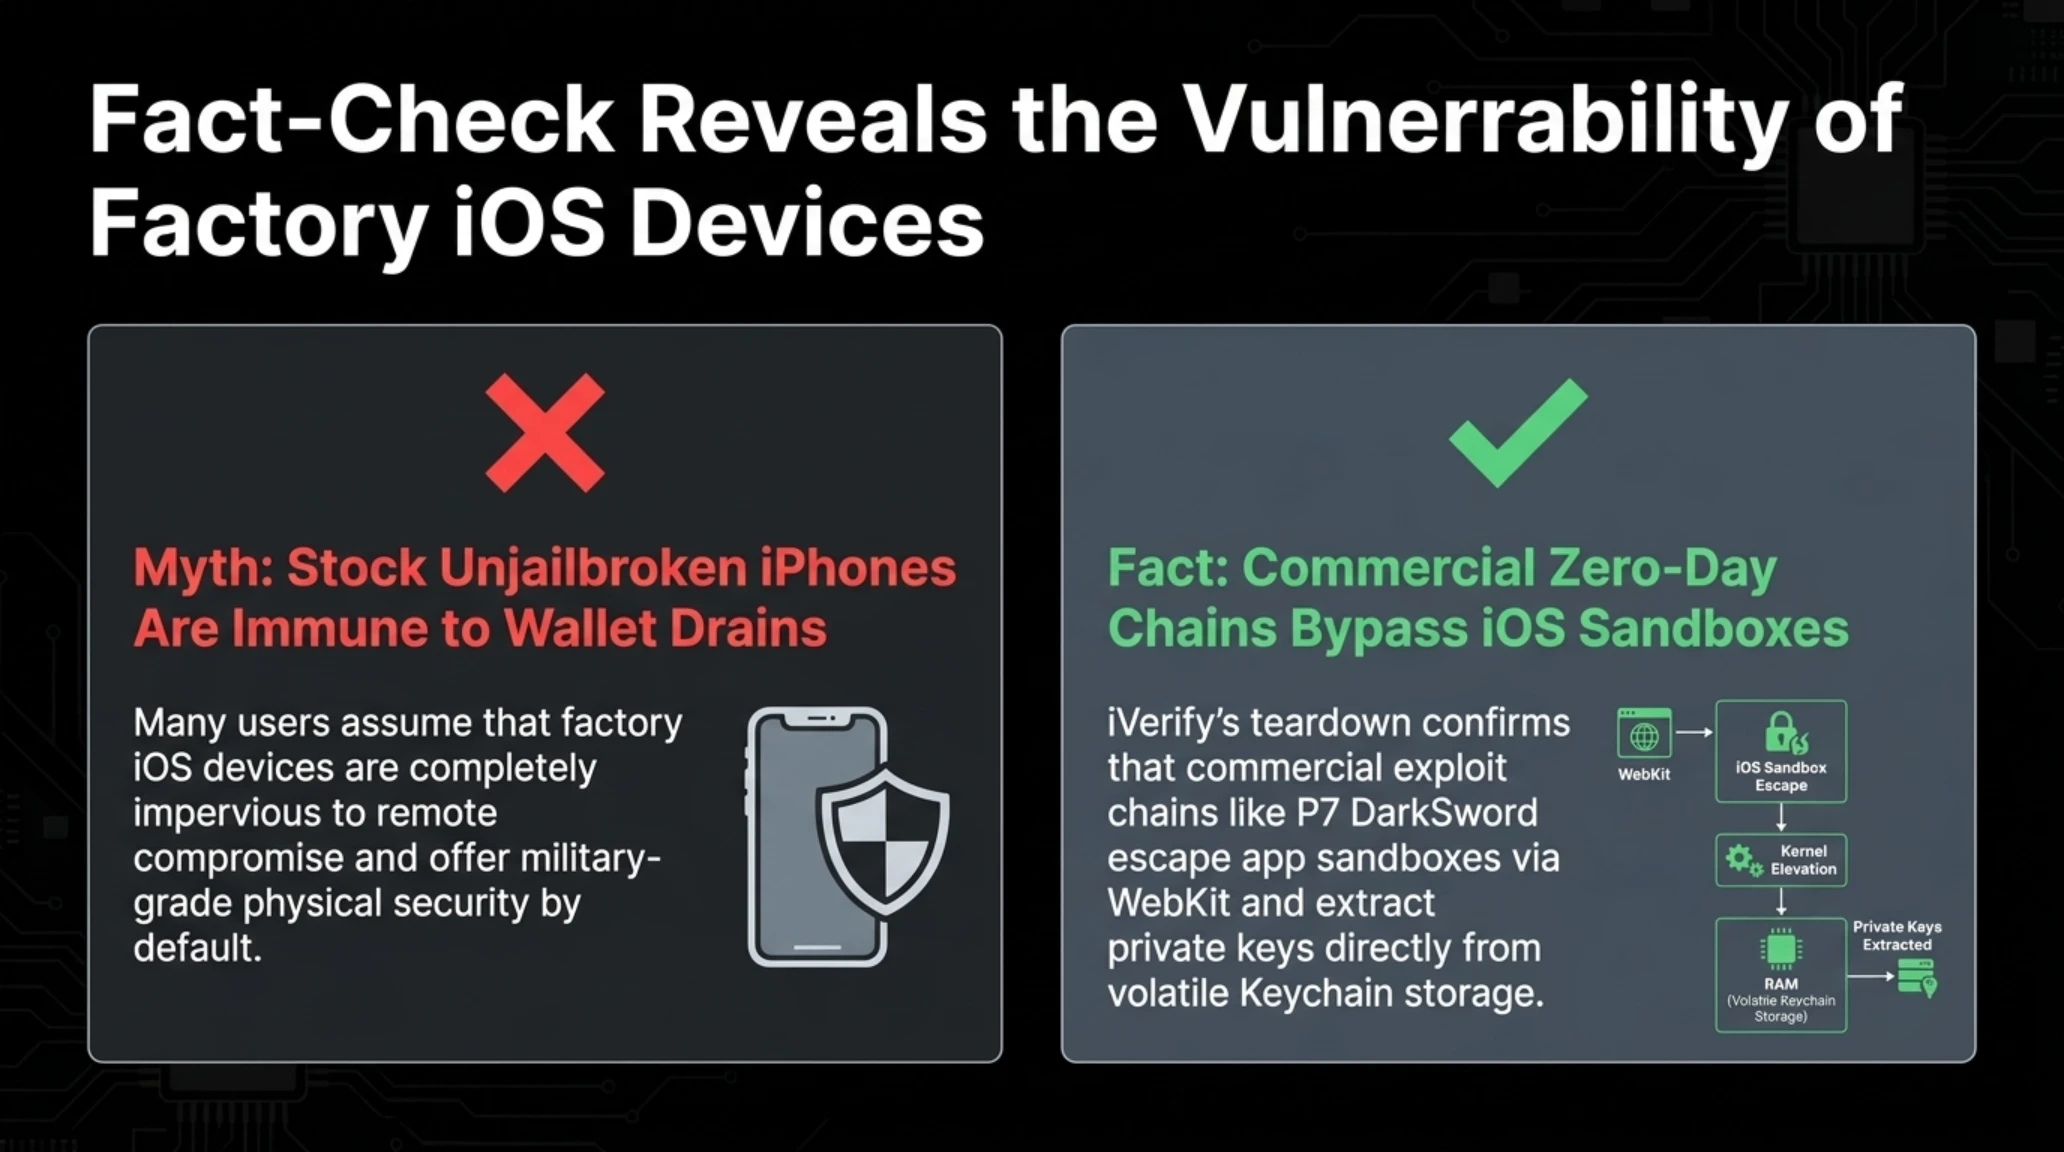
التدقيق الأمني | شائعة في مواجهة الحقيقة السيبرانية
ساد اعتقاد شائع بأن بيئة iOS المعزولة تمنع تماماً سحب المحافظ الرقمية أو اختراق بيانات الاعتماد الحساسة دون إجراء جلبريك للجهاز.
أثبتت تقارير iVerify أن حزم الاختراق المسربة مثل P7 تخترق عزل النظام وتسحب بيانات Keychain والمفاتيح السرية دون أدنى تنبيه.
في المقابل، تشير مؤشرات استغلال ثغرة AnyDesk في بيئات لينكس إلى دمج أداة AnyPwn ضمن شبكات الروبوتات الآلية (Botnets). يستهدف المخترقون المنفذ 7070 لإسقاط شفرات اختراق تثبت برمجيات التعدين السري (Cryptominers) وتبني نقاط ارتكاز خلفية للتوسع داخل الشبكات السحابية. لمزيد من المعطيات حول استراتيجيات مواجهة البرمجيات الخبيثة، يمكن مراجعة مراجعة تيكين الشاملة لمخاطر البرمجيات الخبيثة وسرقة البيانات.
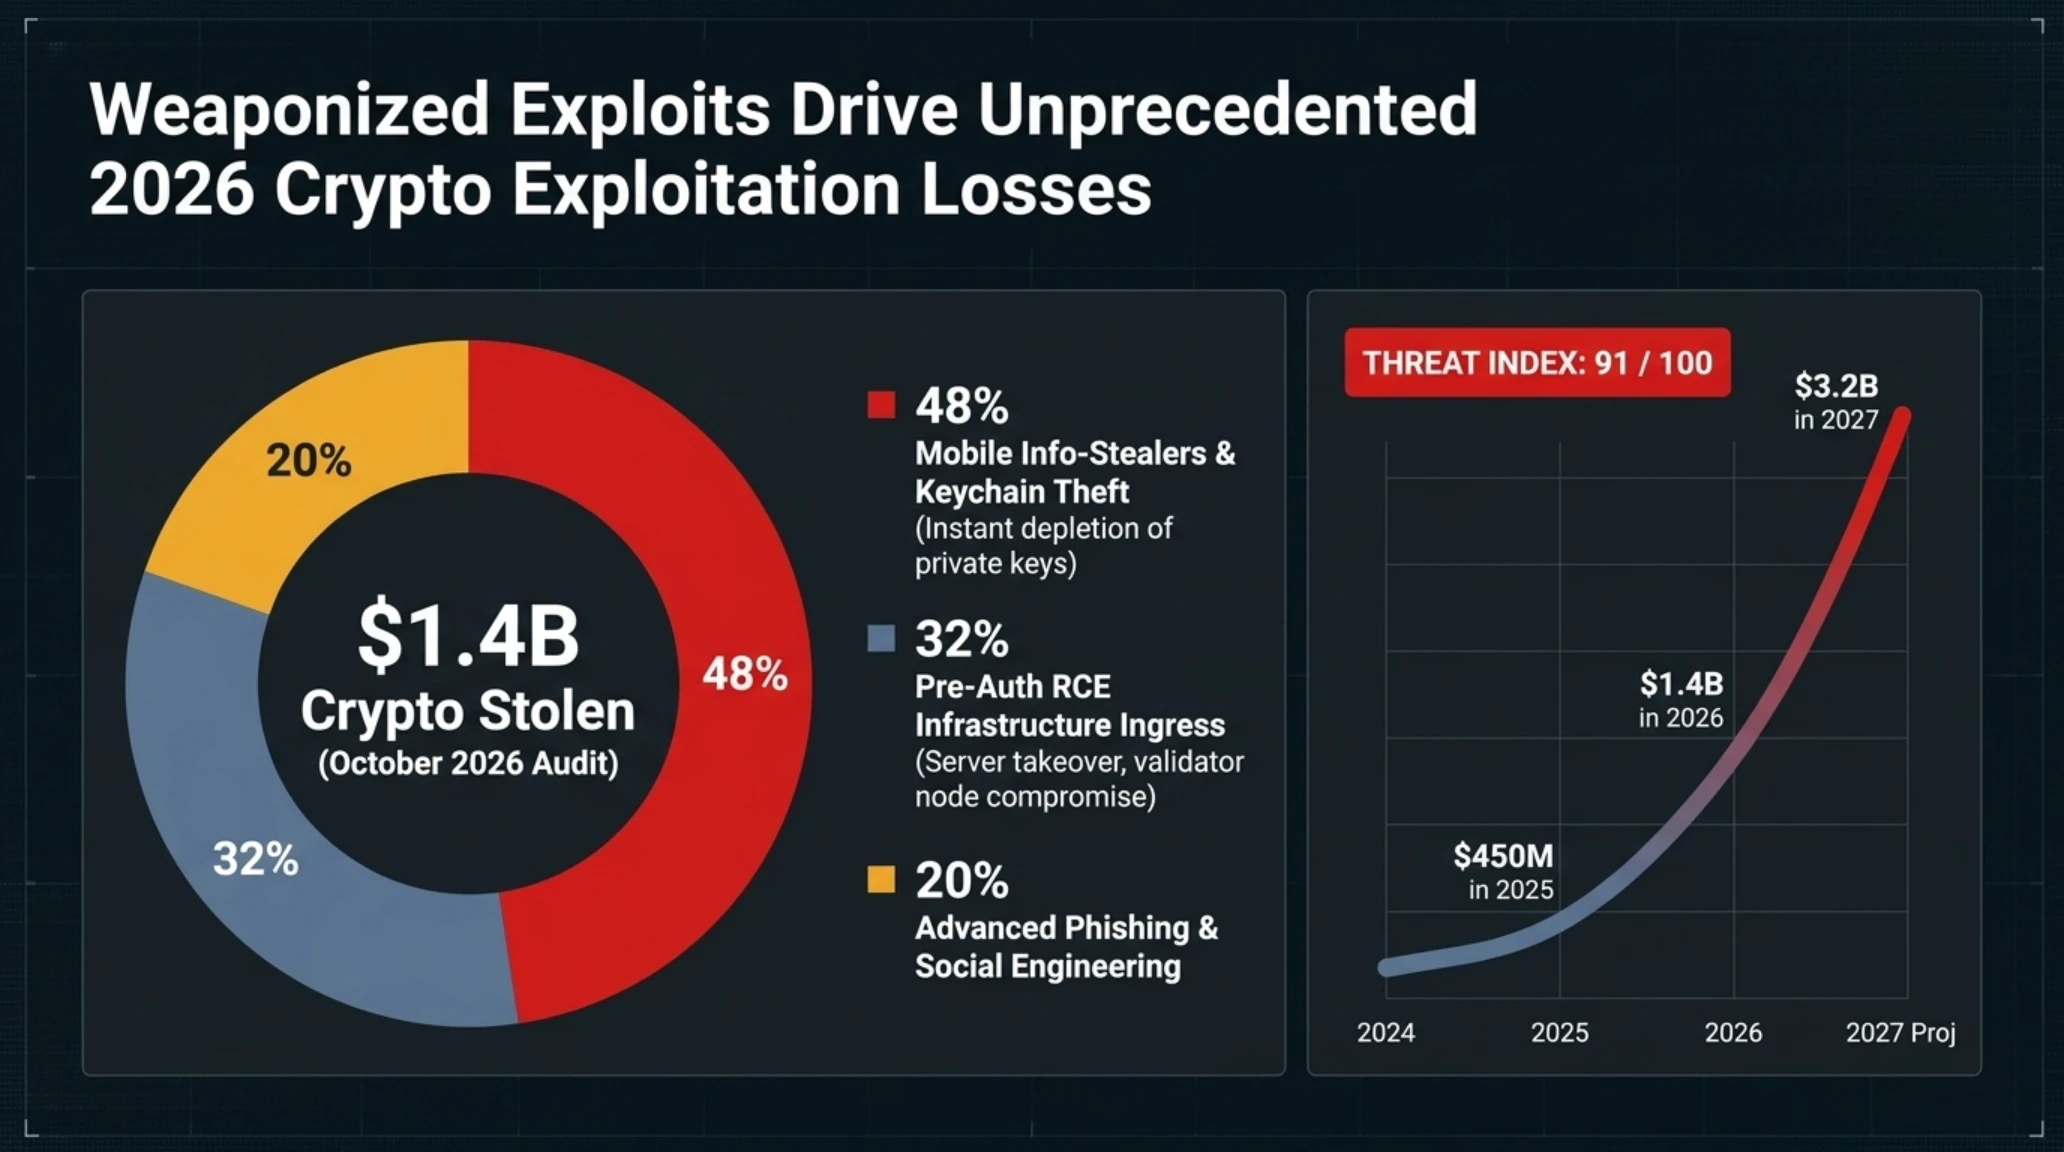
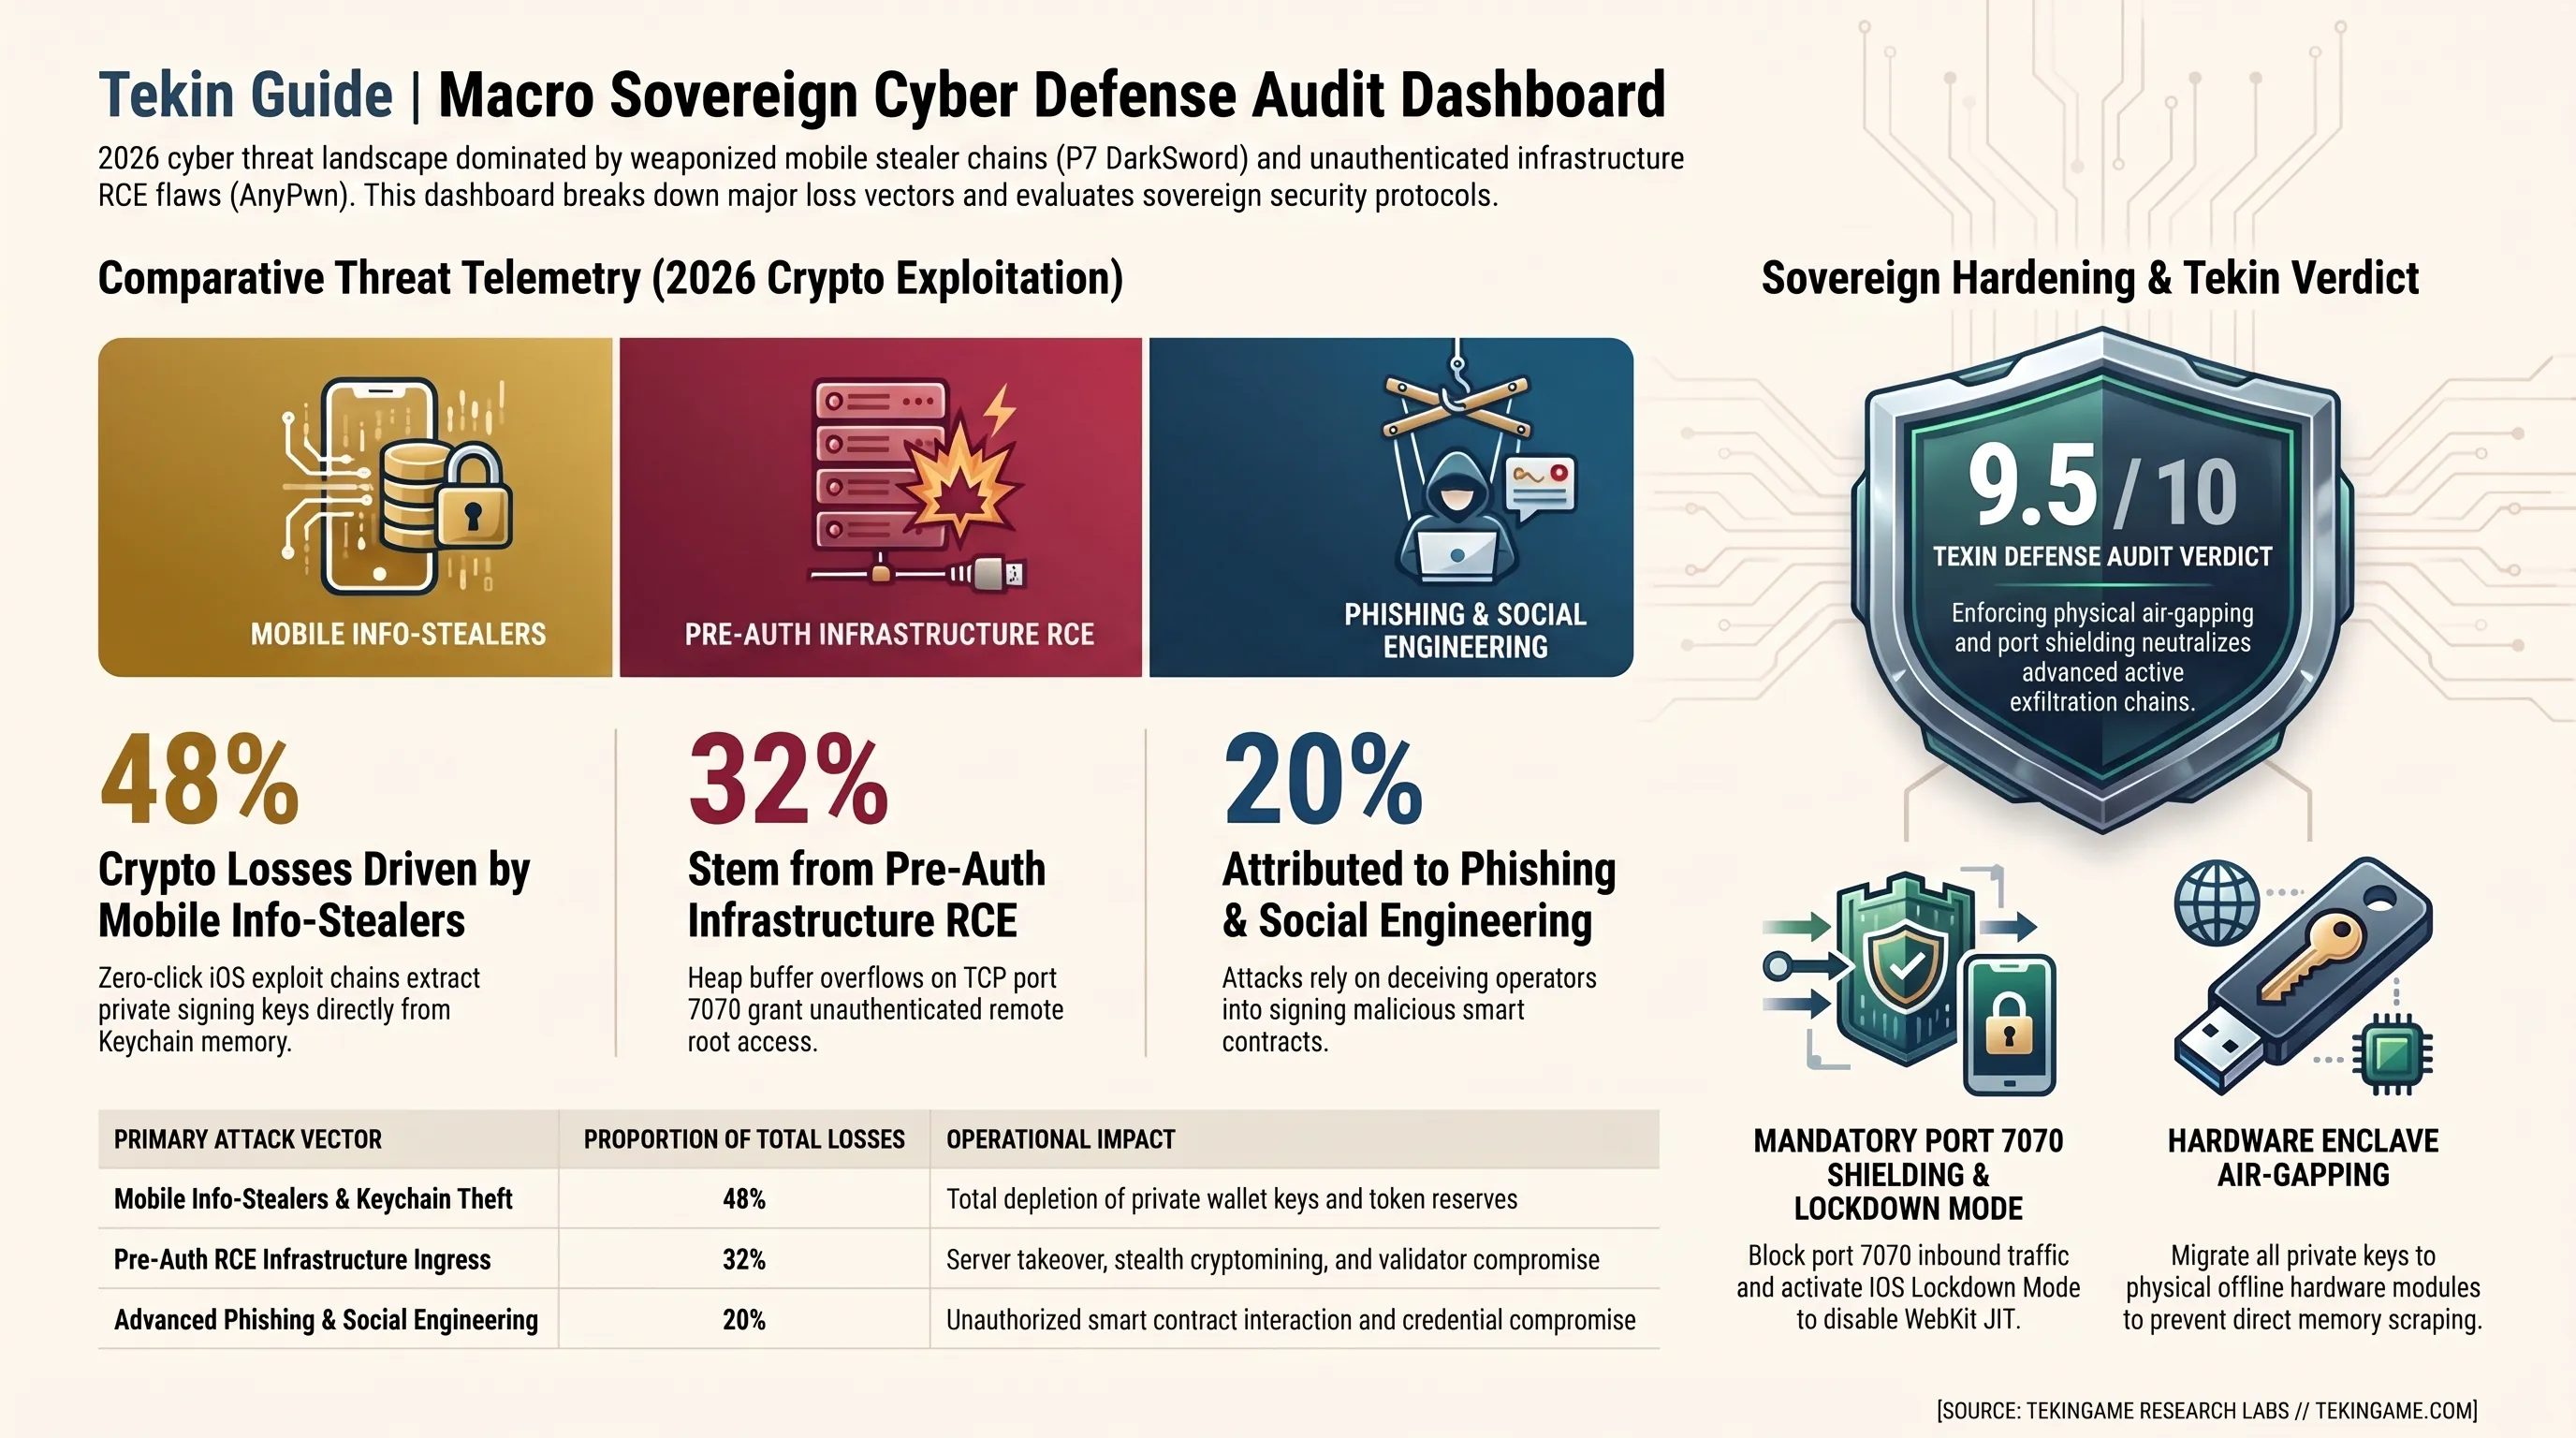
تؤكد بيانات المراقبة في الشبكة المظلمة أن أكثر من 1800 خادم لينكس استُهدفت خلال الساعات الأولى لنشر الأداة. وتعكس الرسوم البيانية التالية حجم الخسائر المالية وتوزيع هذه التهديدات عبر الساحة الرقمية في عام 2026.
توزيع الخسائر المالية ومؤشرات التهديد السيبراني لعام 2026
| مسار الهجوم السيبراني | نسبة الخسائر المسجلة | التأثير التشغيلي على المنظومة الرقمية |
|---|---|---|
| برمجيات سرقة بيانات الهواتف وKeychain | 48 بالمائة | سحب المفاتيح الخاصة فورياً واستنزاف أرصدة المحافظ |
| رخن الخوادم غير المصادق عليها (RCE) | 32 بالمائة | السيطرة على البنية التحتية وزرع أدوات التعدين الخفية |
| الهندسة الاجتماعية والتصيد الموجه | 20 بالمائة | خداع المستخدمين لتوقيع معاملات العقود الذكية المشبوهة |
تشير قراءات مقياس المخاطر إلى وصول التهديدات المستهدفة للمحافظ الساخنة إلى مستويات إنذار قصوى، مما يفرض ضرورة العزل المادي الفوري للمفاتيح الحساسة واتباع إجراءات الحماية الصارمة.
مقياس المخاطر السيبرانية ومنحنى انتشار التهديدات المالية
تحليل مؤشر الخطورة: تحول أسلحة التجسس المتطورة إلى أيدي عصابات النهب المالي المشفر يضع المتعاملين بالأصول الرقمية أمام اختبار أمني حرج يستوجب الاعتماد الفوري على التوقيع العتادي البارد.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
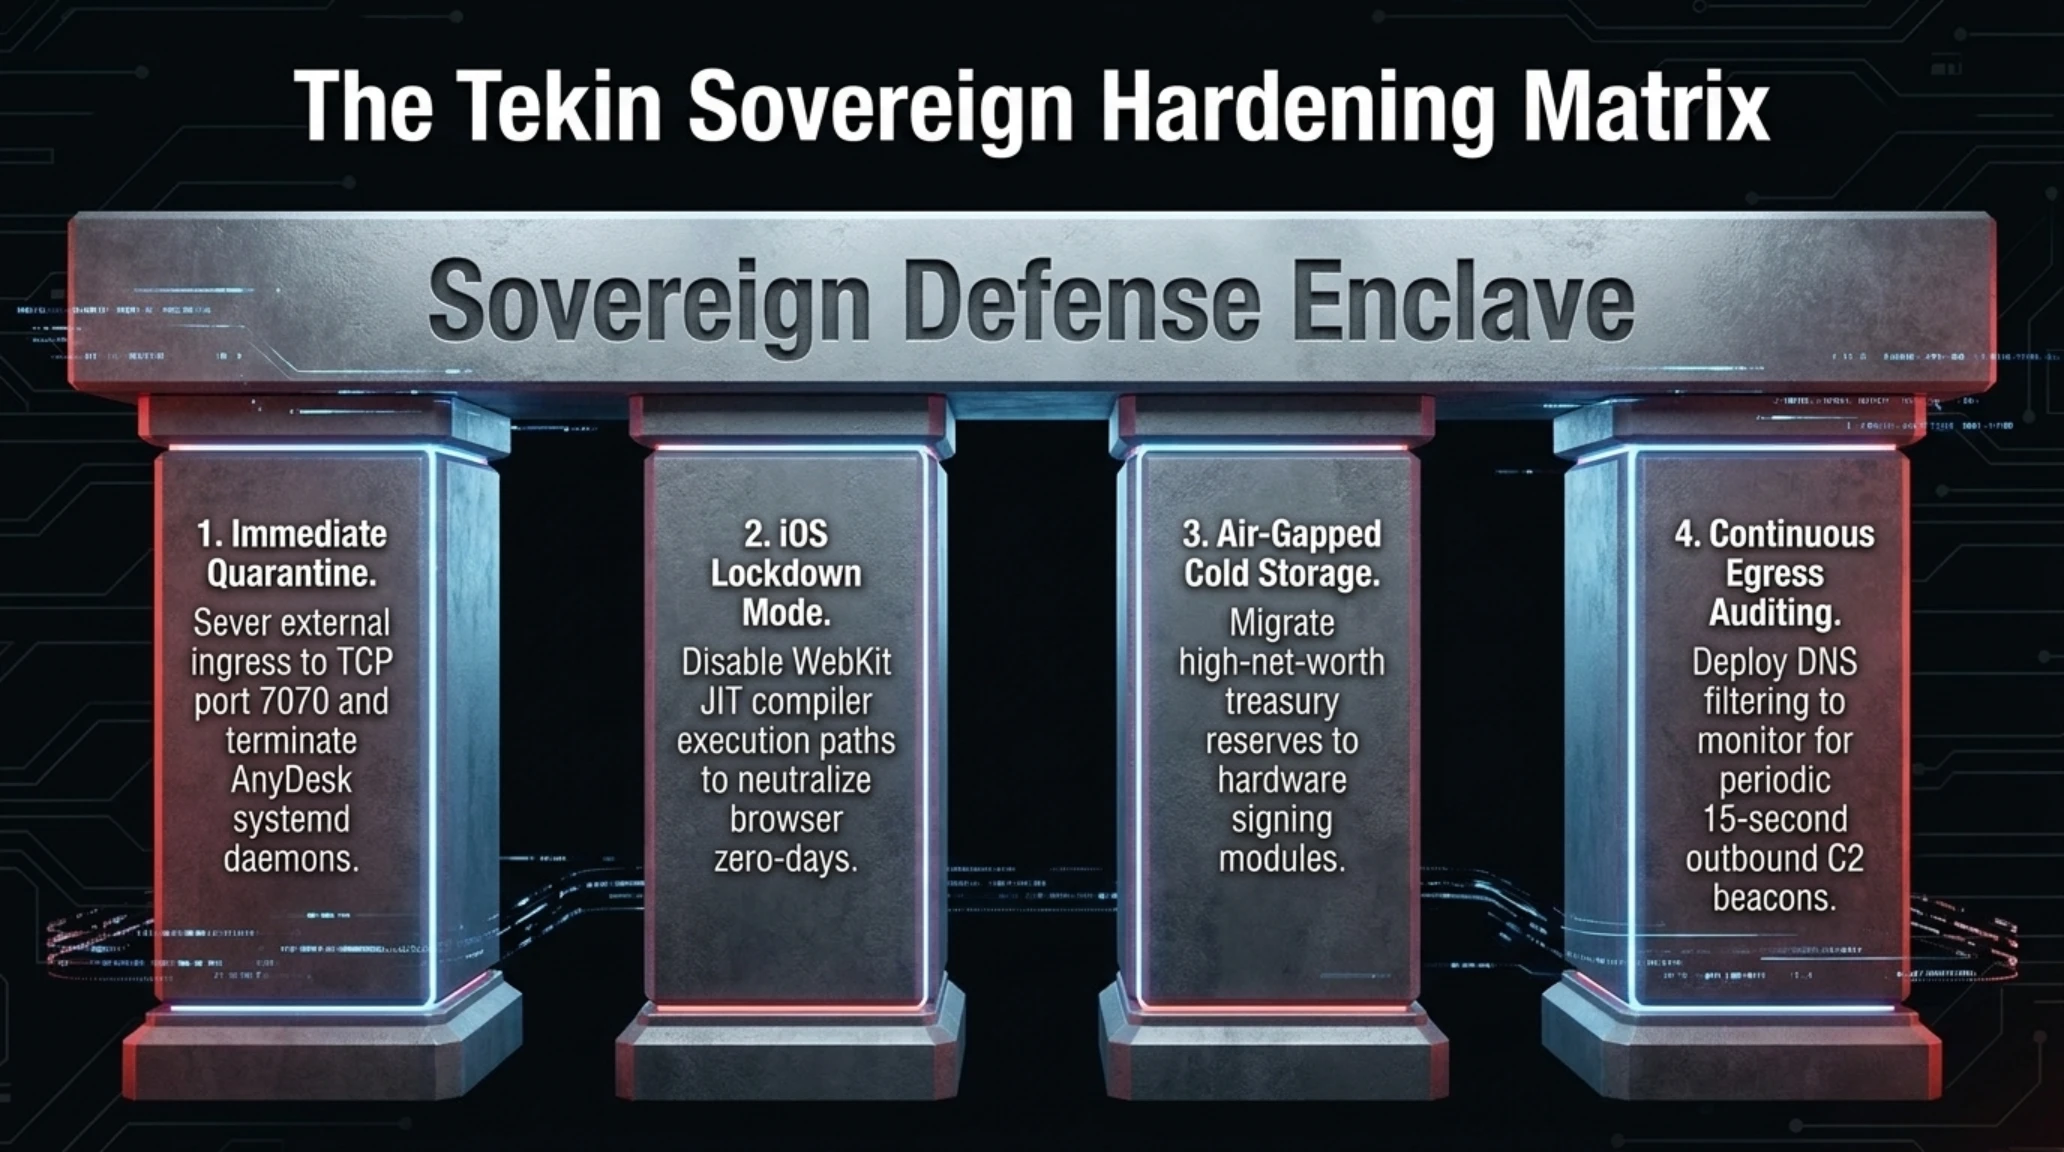
لتوفير حصانة دفاعية شاملة ضد محاولات الاستنزاف المالي عبر P7 DarkSword والسيطرة الجذرية عن بُعد بواسطة AnyPwn، وضع فريق العمليات السيبرانية في تيكين بروتوكولاً دفاعياً إلزامياً مكوناً من أربع ركائز موجهة للمستثمرين في تقنيات Web3 ومهندسي إدارة النظم السحابية.
الخطوة الأولى: عزل وتحديث فوري لمنظومة AnyDesk على لينكس
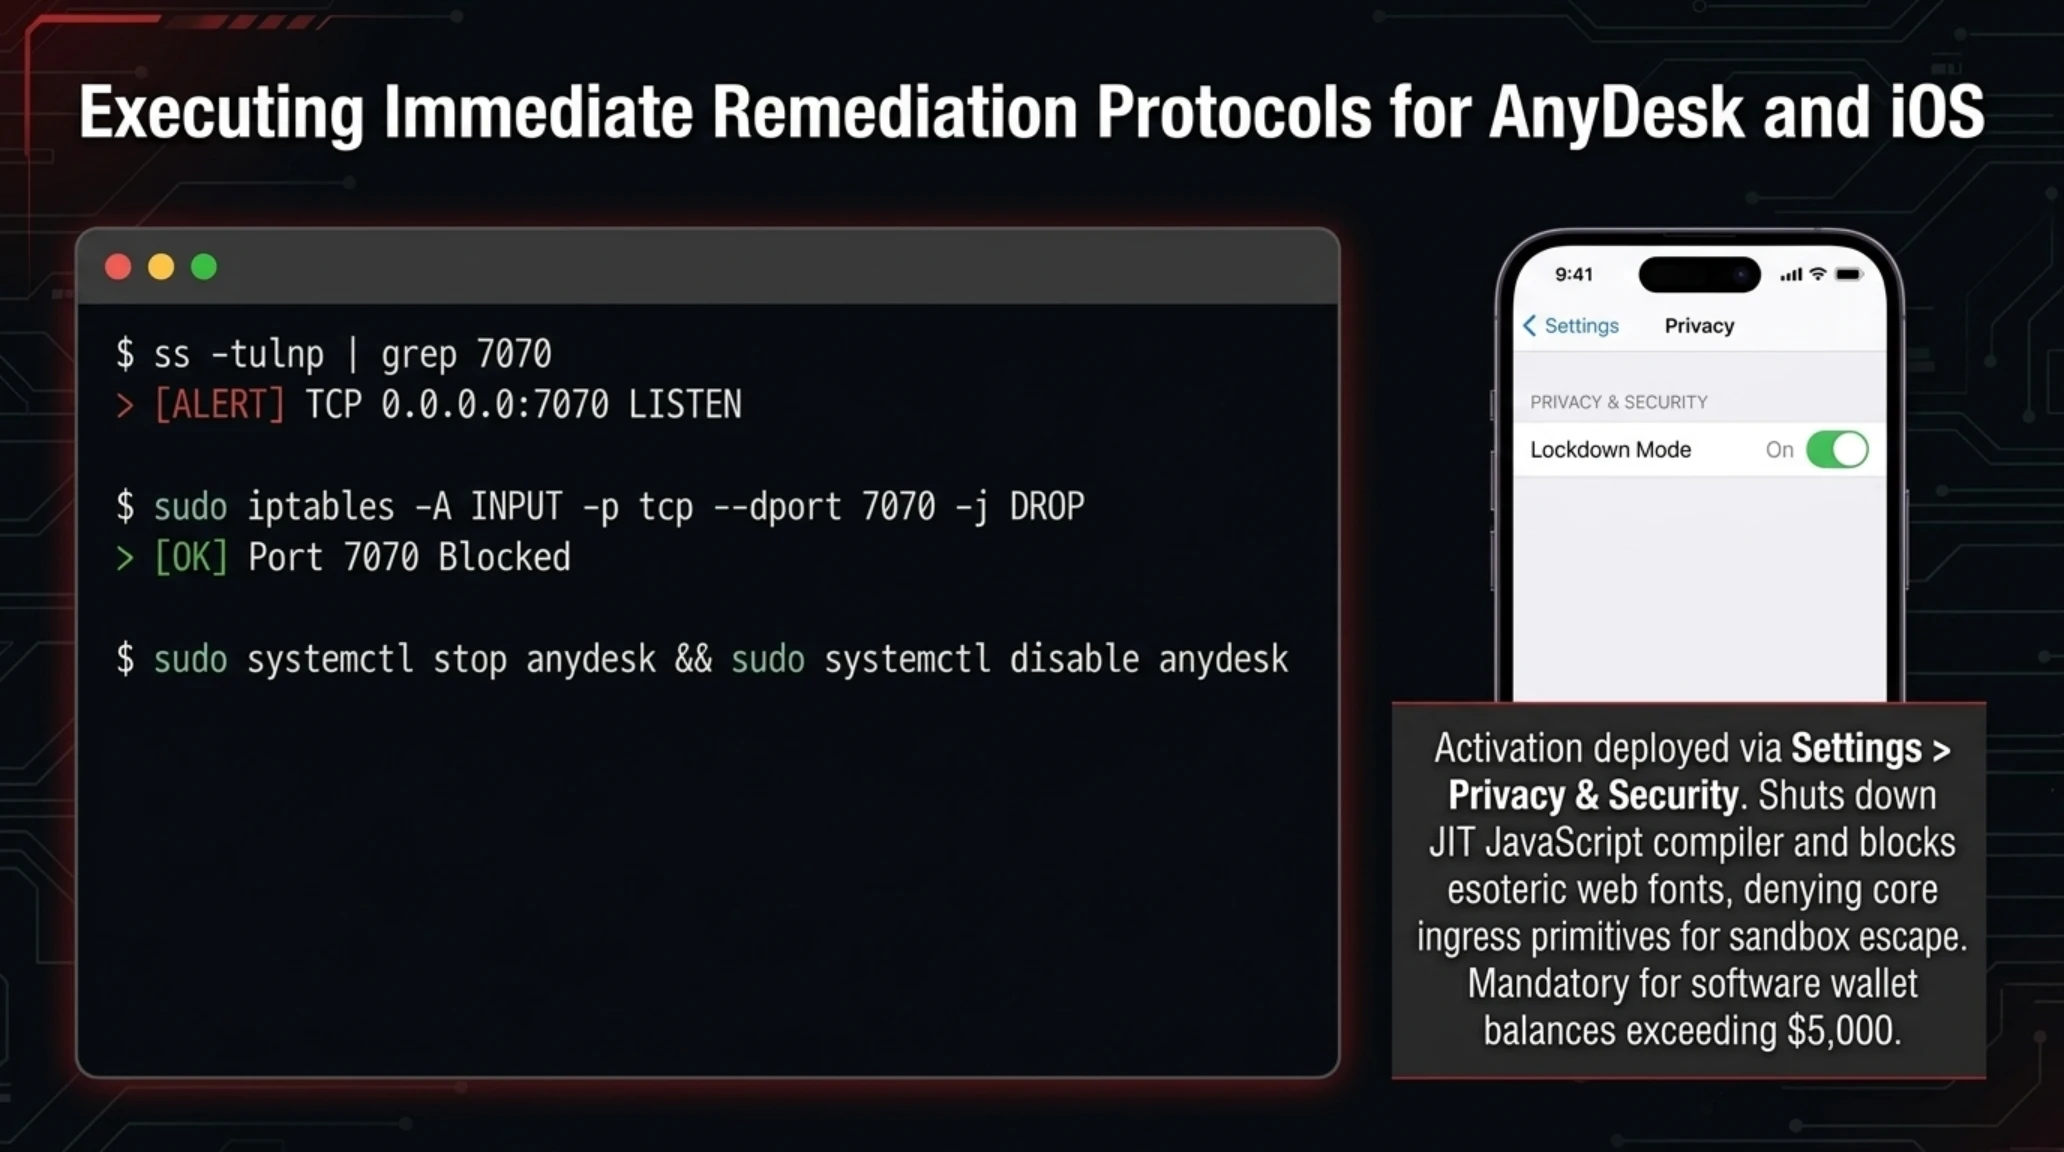
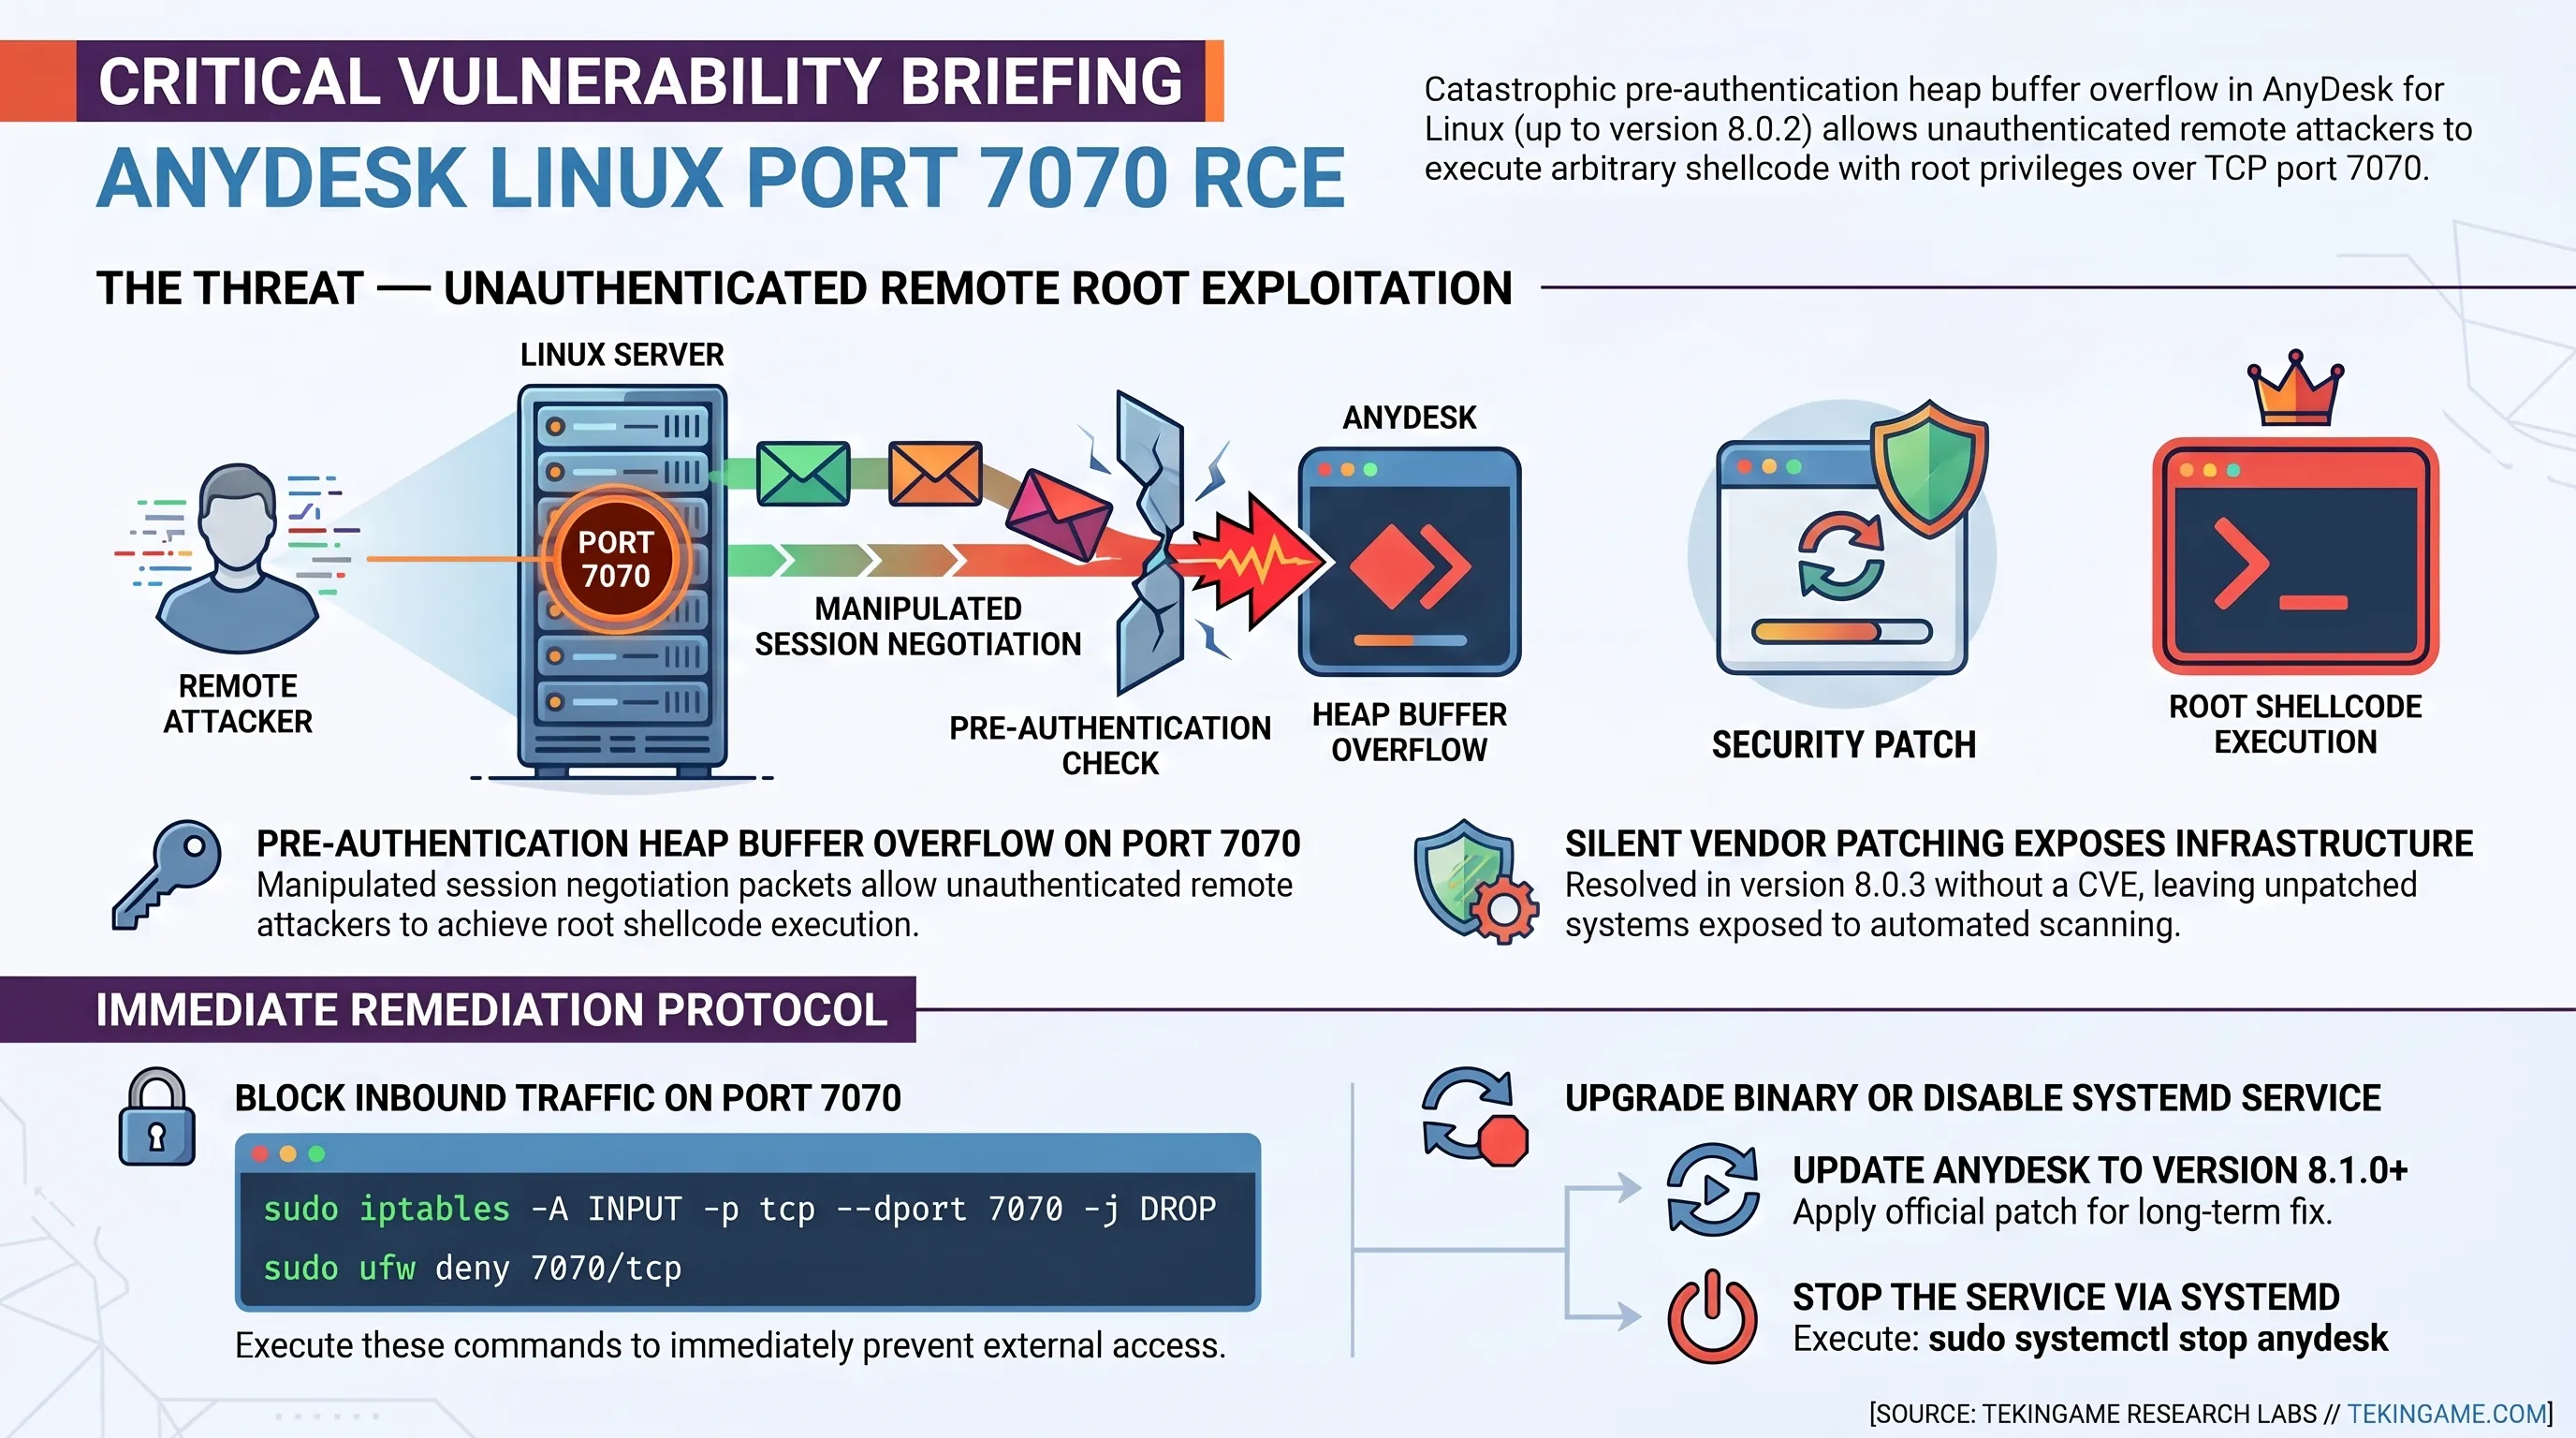
لكل بيئة خوادم أو أجهزة عمل تعمل بنظام لينكس (Ubuntu أو Debian أو Fedora أو Arch أو RHEL) وتحتوي على تطبيق AnyDesk، يجب فوراً حظر حركة المرور الواردة على منفذ الاتصال TCP 7070. قم بتنفيذ قاعدة الجدار الناري المحلية sudo ufw deny 7070/tcp أو تطبيق سياسة إسكات المنافذ عبر iptables. قم بترقية حزمة التثبيت إلى الإصدار 8.1.0 أو أحدث على الفور. وفي حال عدم وجود حاجة ماسة لخدمة الإدارة عن بُعد غير الخاضعة للإشراف، بادر بإيقاف وتعطيل الخدمة الخلفية عبر sudo systemctl stop anydesk && sudo systemctl disable anydesk لتقليص مساحة الهجوم كلياً.
الخطوة الثانية: التفعيل الإلزامي لنمط الحماية الصارمة في نظام iOS
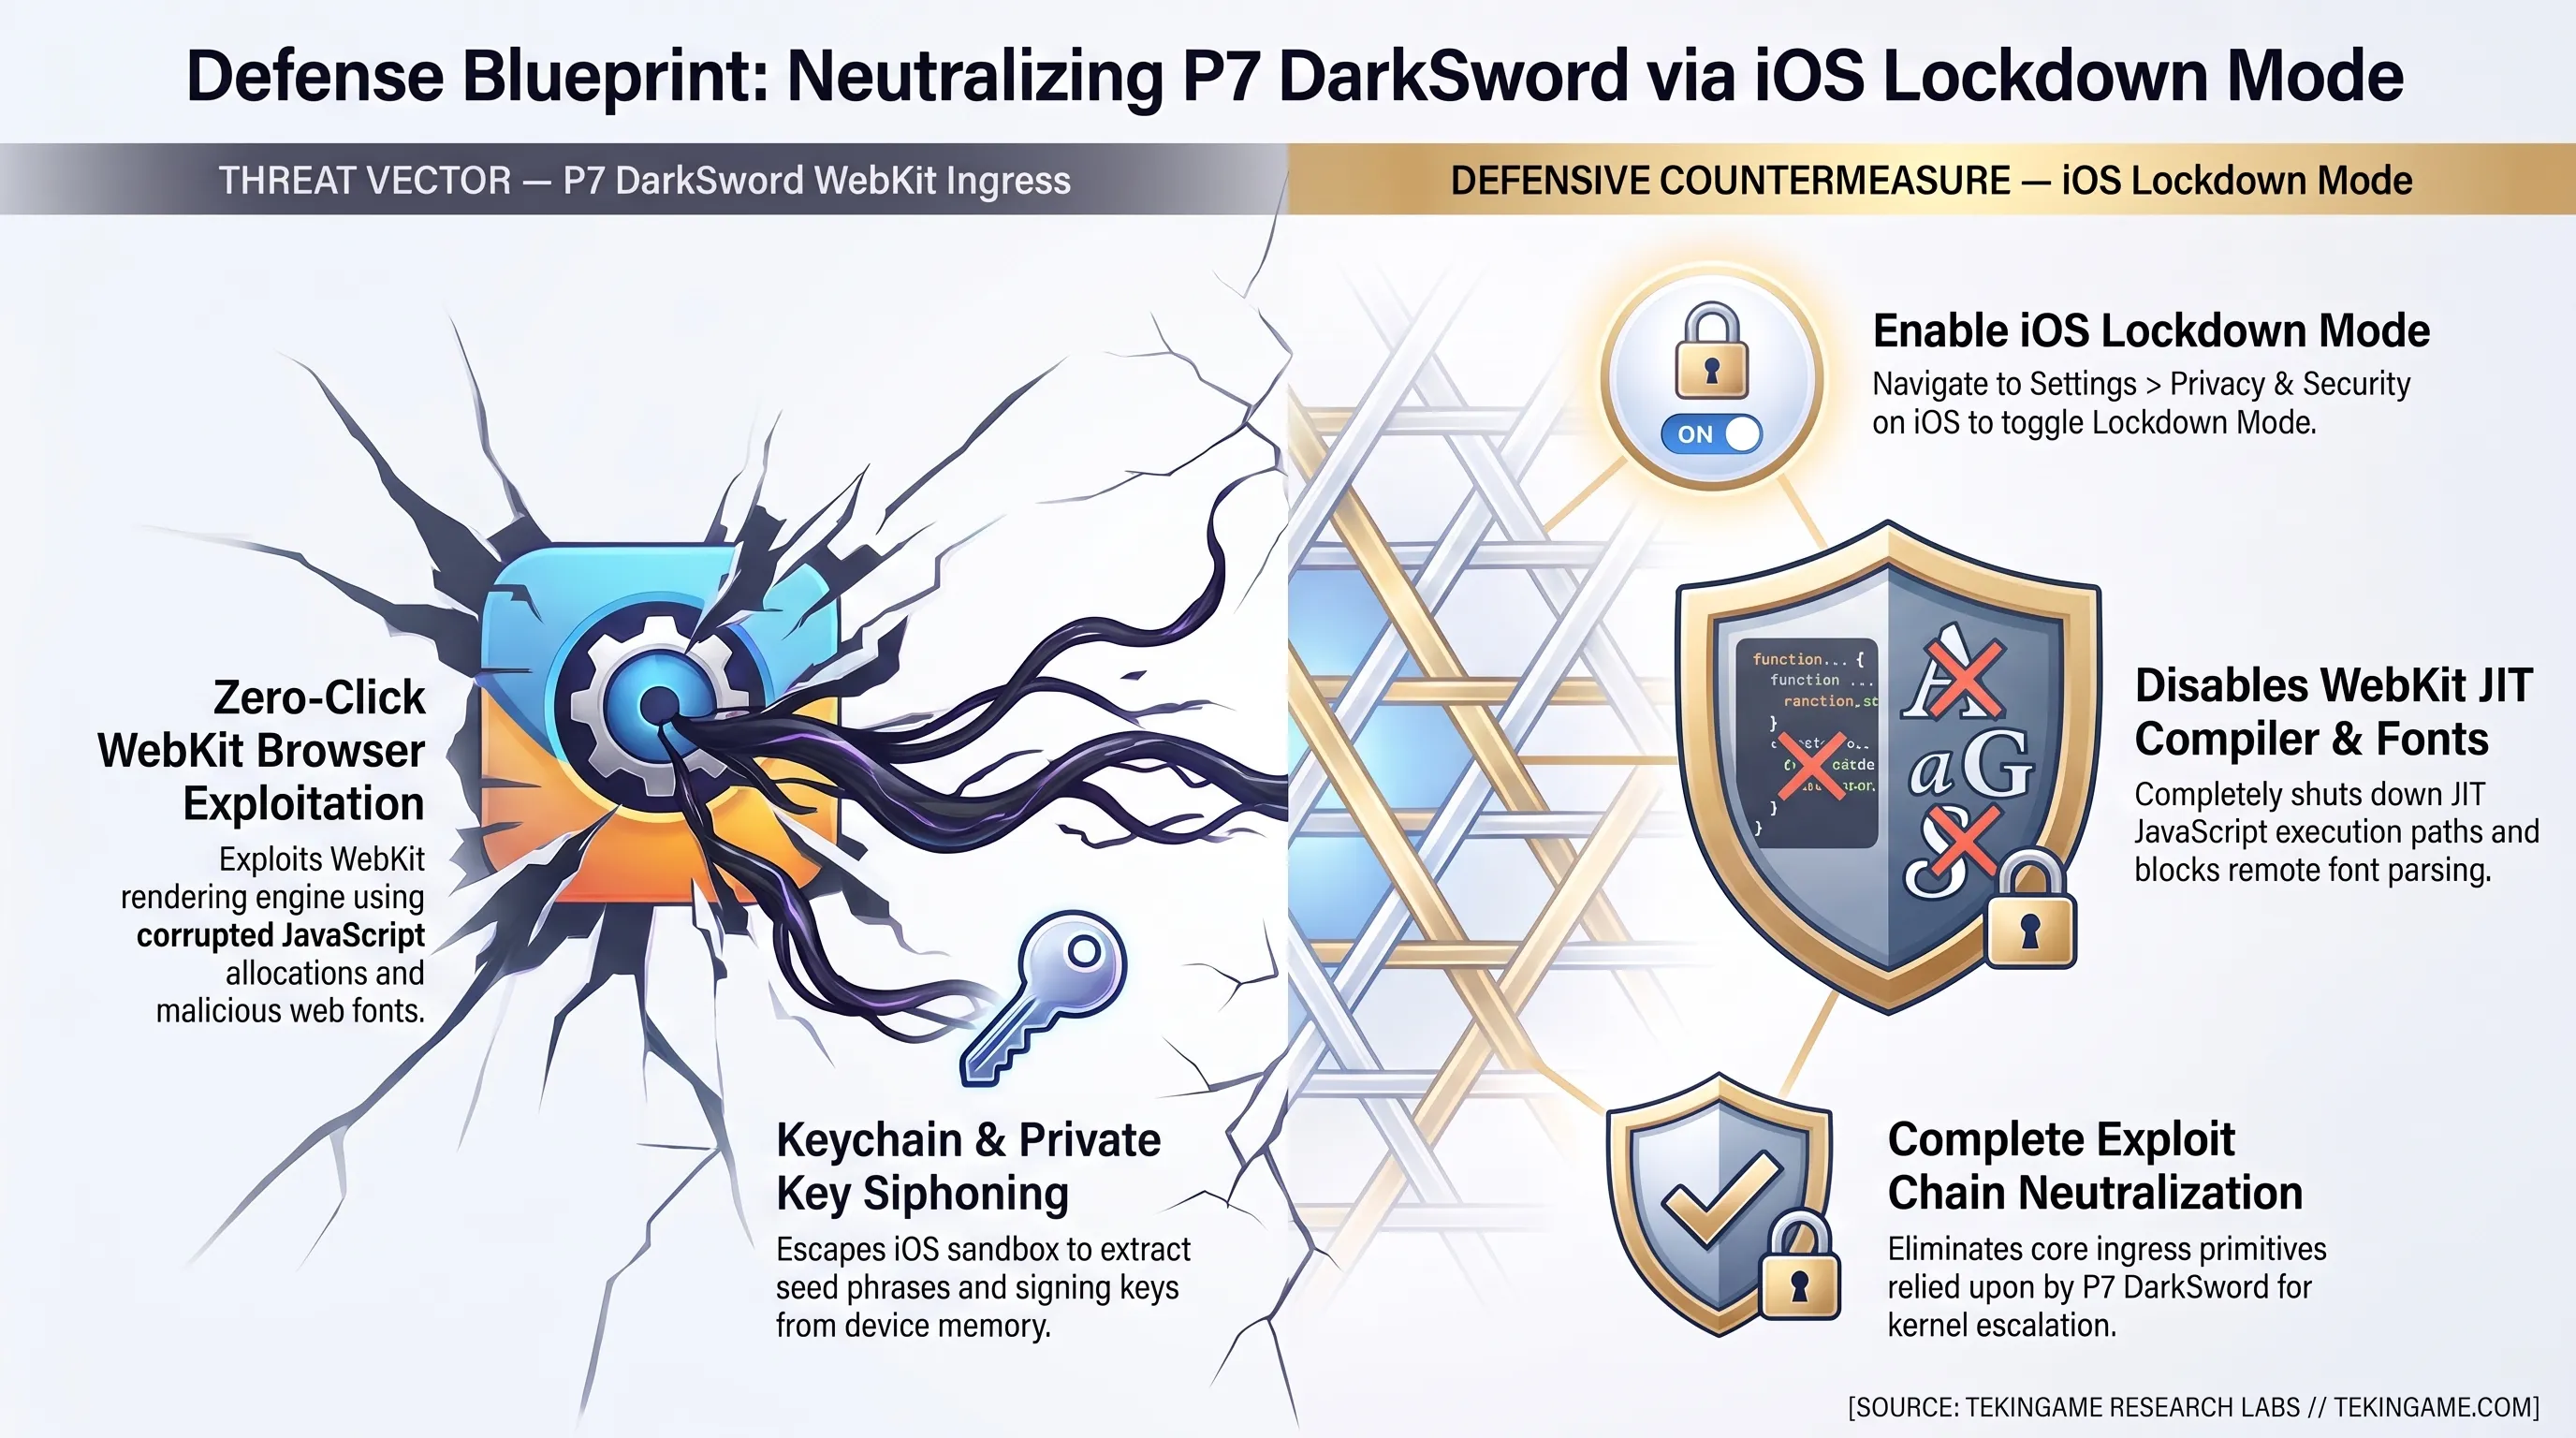
يوفر نمط الإغلاق الشامل (Lockdown Mode) المدمج في نظام تشغيل أبل والمتاح عبر قائمة الإعدادات ثم الخصوصية والأمن حاجزاً استباقياً منيعاً ضد هجمات متصفح سفاري غير المكتشفة. يؤدي تفعيل هذا النمط إلى تعطيل مترجم الجافاسكريبت فائق السرعة (JIT Compiler) في محرك WebKit تماماً، وحجب الخطوط البرمجية غير الموثوقة، ومنع معالجات تنسيق الخطوط عن بُعد، مما يبطل الثغرات الجوهرية التي تعتمد عليها حزمة P7 DarkSword للهروب من البيئة المعزولة. يجب على كل مستخدم يمتلك أصولاً تزيد قيمتها على 5000 دولار في محافظ برمجية إبقاء هذا النمط مفعلاً بصفة دائمة.
سجل القياسات الطرفية والاستجابة السيبرانية
الخطوة الثالثة: الانتقال المنظم إلى المحافظ العتادية الباردة المنعزلة كلياً
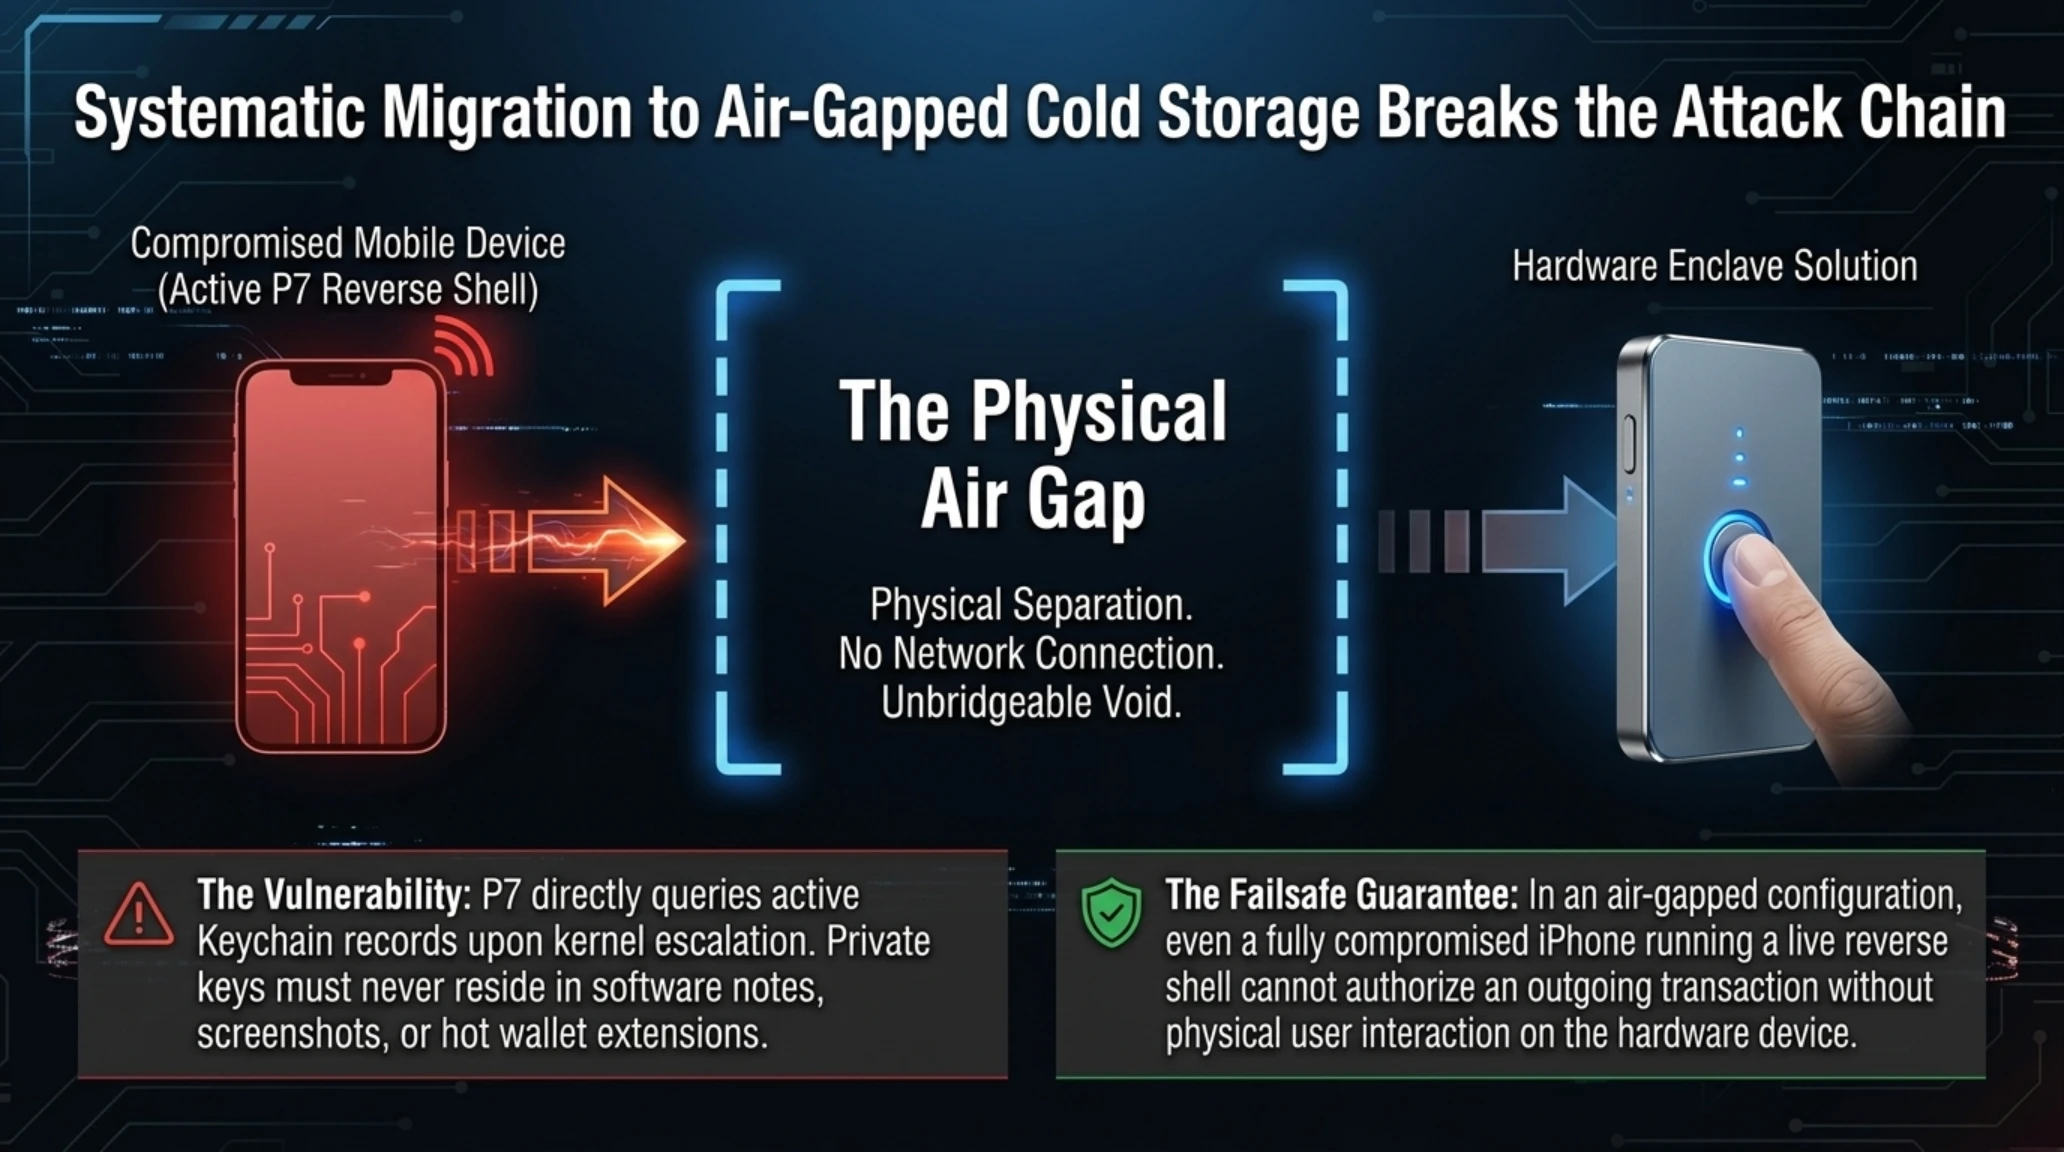
يجب ألا يتم تخزين المفاتيح الخاصة أو العبارات الاستردادية (Seed Phrases) داخل الملاحظات النصية، أو لقطات الشاشة، أو تطبيقات المراسلة، أو إضافات المحافظ الساخنة المنصبة على هواتف العمل أو الحواسيب المكتبية. نظراً لقدرة P7 على قراءة بيانات سلسلة مفاتيح أبل مباشرة بعد كسر النواة، فإن نقل رؤوس الأموال إلى أجهزة توقيع عتادية معزولة مادياً (مثل Ledger أو Trezor أو Tangem) يمثل الحل الحاسم؛ فحتى لو تعرض الهاتف للاختراق الكامل عبر جلسة تحكم حية، فلن تتمكن البرمجية الخبيثة من تحويل أي رصيد دون توقيع يدوي على الشاشة المادية للمحفظة الباردة. يمكنكم أيضاً مراجعة تقريرنا التحليلي الموسع حول إجراءات حماية البنى التحتية والتصدي للبرمجيات الخبيثة للاطلاع على مزيد من الإرشادات الدفاعية المتقدمة.
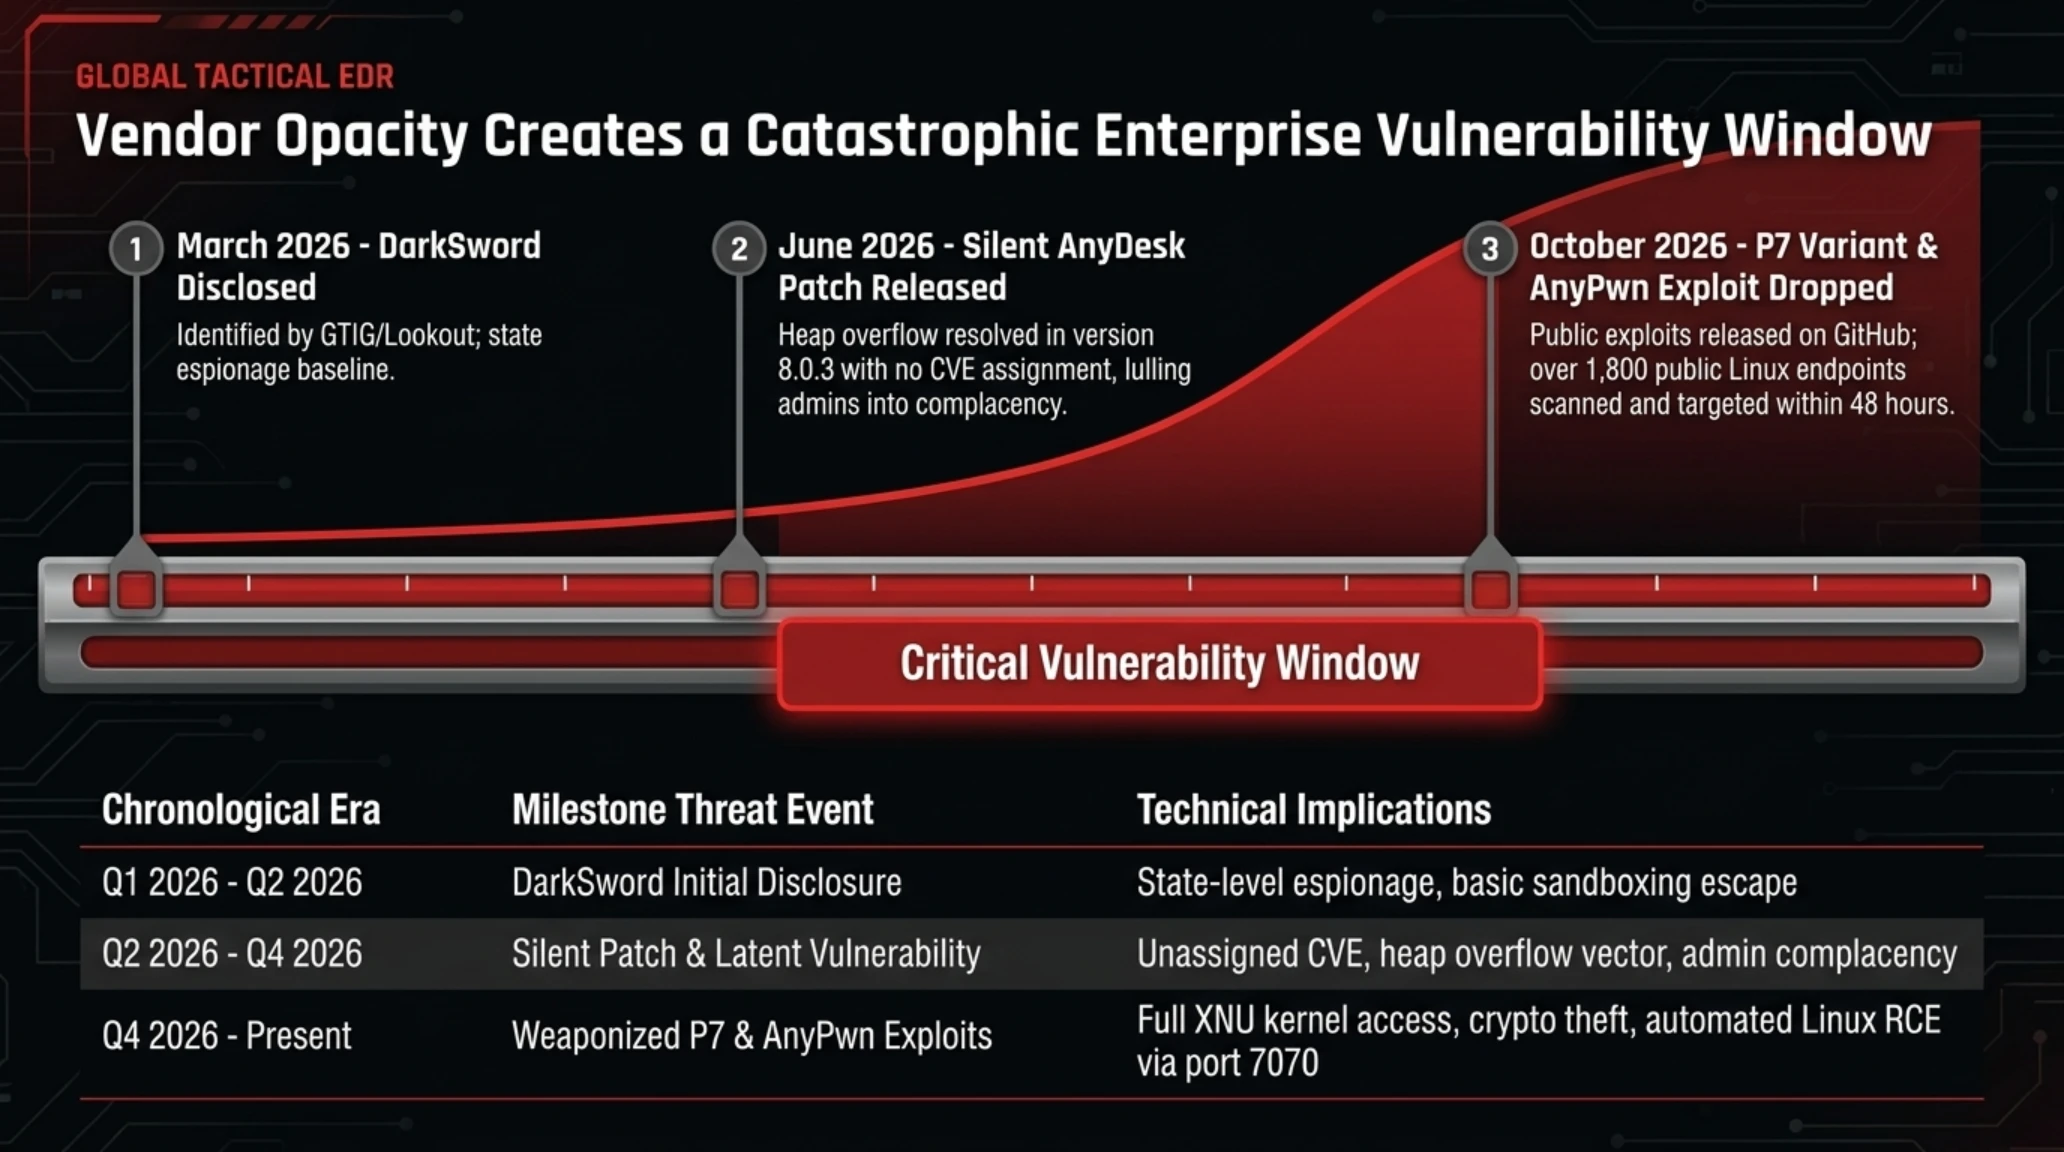
التسلسل الزمني | مسار تطور ثغرات DarkSword و AnyDesk
| المرحلة الزمنية | الحدث الأمني المحوري | التداعيات التقنية وإجراءات الاحتواء |
|---|---|---|
| مارس 2026 | رصد سلسلة DarkSword الأولى | اكتشافها بواسطة فريقي Google GTIG و Lookout أثناء استخدامها في عمليات تجسس سياسي متقدمة. |
| يونيو 2026 | ترقيع صامت لثغرة AnyDesk لينكس | معالجة فيض الذاكرة المؤقتة في الإصدار 8.0.3 دون تسجيل معرف ثغرة معلن (CVE). |
| أكتوبر 2026 | ظهور سلالة P7 وتسريب أداة AnyPwn | نشر أداة الاختراق الجاهزة على منصة GitHub، وكشف مختبرات iVerify عن استهداف محافظ الأصول المشفرة في iOS. |
الخطوة الرابعة: تطبيق مصفوفة تقييم المخاطر وتدقيق الاتصالات الصادرة
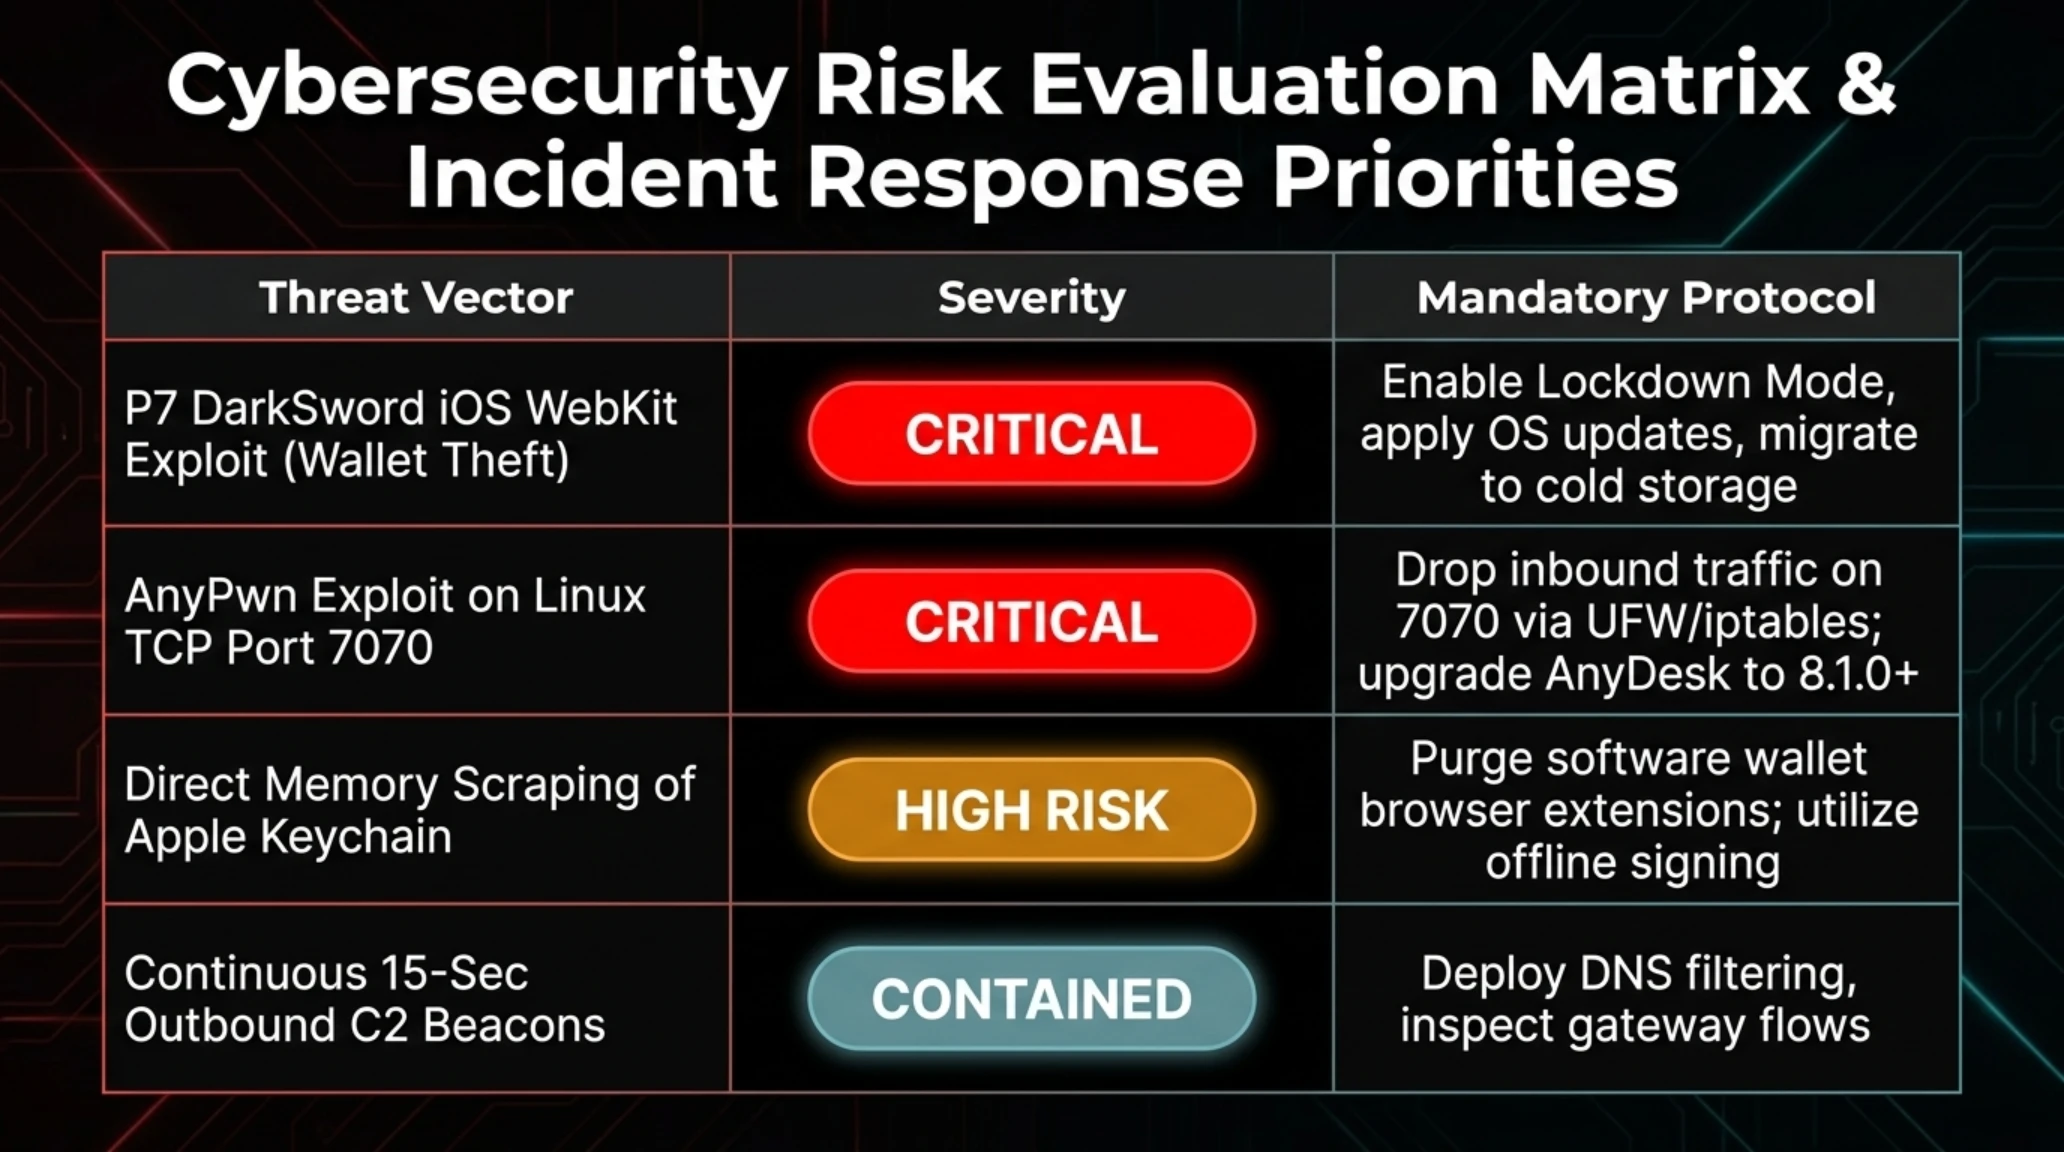
توضح مصفوفة تقييم المخاطر السيبرانية المرفقة أدناه الأولويات التنفيذية العاجلة لأقسام إدارة أمن العمليات التقنية ومتداولي العملات المشفرة، حيث يشكل التأخر في إغلاق المنفذ 7070 أو عدم فرض نمط العزل الصارم ثغرة قاتلة تتطلب استجابة فورية.
مصفوفة تقييم المخاطر السيبرانية وأولويات الاستجابة للحوادث
| مسار ونمط التهديد السيبراني | تصنيف مستوى الخطورة | بروتوكول المعالجة المضاد والإلزامي |
|---|---|---|
| استغلال محرك WebKit في iOS لنهب المحافظ عبر P7 | حرج للغاية | تفعيل نمط الحماية الصارمة فوراً، تثبيت أحدث تحديثات النظام، ونقل الأموال إلى محافظ باردة. |
| استغلال أداة AnyPwn على منفذ لينكس TCP 7070 | حرج للغاية | حظر حركة المرور الواردة على المنفذ 7070 عبر UFW، وترقية البرنامج إلى الإصدار 8.1.0 فما فوق. |
| استخراج المفاتيح المباشر من سلسلة مفاتيح أبل | مرتفع الخطورة | إزالة إضافات المتصفحات الحاوية على محافظ ساخنة، والاعتماد الحصري على التوقيع العتادي المنفصل. |
| إشارات الاتصال الدوري بمركز التحكم كل 15 ثانية | تحت السيطرة | نشر خوادم فلترة نطاقات DNS، ومراقبة حركة البيانات الصادرة المتكررة وتدقيق مسارات البوابة. |
- إبطال شامل لسلاسل اختراق محرك متصفح سفاري عبر تفعيل نمط الحماية الصارمة في iOS.
- تحييد كامل لثغرة السيطرة الجذرية عن بُعد على لينكس عبر حظر منفذ TCP 7070.
- تأمين قطعي لأرصدة الأصول الرقمية ضد استخراج المفاتيح عبر أجهزة التوقيع العتادي الباردة.
- سرعة اكتشاف الأجهزة المخترقة عبر الرصد السلوكي لنبضات الاتصال الصادرة كل 15 ثانية.
- تعطيل بعض العناصر التفاعلية والخطوط المخصصة في المواقع عند تشغيل نمط الحماية الصارمة.
- ضرورة الحيازة المادية لجهاز التوقيع العتادي والمصادقة اليدوية لكل معاملة مالية صادرة.
- الترقيع الصامت للثغرات من قبل الشركات المطورة يصعب من كشف وتتبع الثغرات غير الموثقة.
القرار التحريري النهائي ومؤشر المصادر المعتمدة
الأمن السيبراني الحقيقي يبدأ بالعزل المادي
من خلال فرض الركائز الدفاعية الأربع، يستطيع مديرو النظم حماية خوادم لينكس، وتمكين متداولي الأصول المشفرة من تحصين أجهزتهم الذكية ضد أخطر أدوات الاستنزاف المالي المكتشفة عالمياً.
- The Hacker News: P7 DarkSword iOS Exploit Kit & AnyDesk Linux Working Remote Root Exploit
- Bleeping Computer: Disclosed Pre-Authentication Flaws in Linux Remote Desktop Protocols
- iVerify Research Labs: Technical Disassembly and Threat Intelligence on P7 DarkSword iOS Exploit Chain
الأسئلة الشائعة والإرشادات التقنية للدفاع السيبراني
كيف تتمكن برمجية P7 DarkSword من اختراق هواتف آيفون غير مكسورة الحماية؟
تعتمد البرمجية على استغلال متسلسل لثغرات محرك WebKit في متصفح سفاري دون الحاجة لتفاعل معقد من الضحية، مما يتيح تجاوز الحاويات الأمنية لنظام iOS ورفع الصلاحيات مباشرة إلى مستوى النواة الجذري.
هل تستطيع أداة P7 DarkSword استخراج المفاتيح الخاصة من محافظ العملات المشفرة البرمجية؟
نعم، بمجرد وصول البرمجية إلى صلاحيات النواة، تقوم بالاستعلام المباشر عن الذاكرة التخزينية المعزولة لتطبيقات مثل MetaMask وTrust Wallet واستخراج بيانات الاعتماد المحفوظة في سلسلة مفاتيح أبل (Keychain).
ما هو السبب البرمجي الدقيق لثغرة AnyDesk على أنظمة لينكس؟
السبب هو حدوث فيض في ذاكرة التخزين المؤقت (Heap Buffer Overflow) داخل بروتوكول إدارة الجلسات الذي ينصت على منفذ TCP 7070، مما يسمح بتنفيذ شفرات برمجية بصلاحيات الجذر دون الحاجة إلى مصادقة سابقة.
كيف يمكن لمديري النظم حماية خوادم لينكس فوراً ضد أداة الاختراق AnyPwn؟
يجب حظر الاتصالات الواردة على المنفذ 7070 عبر الجدار الناري مثل sudo ufw deny 7070/tcp وترقية حزمة AnyDesk فوراً إلى الإصدار 8.1.0 أو أحدث.
كيف يمنع نمط الحماية الصارمة (Lockdown Mode) اختراق أجهزة iOS بواسطة P7؟
يقوم النمط بتعطيل مترجم الجافاسكريبت فائق السرعة (JIT) داخل محرك WebKit وتقييد معالجة الخطوط الرقمية المعقدة، مما يجهض المتطلبات التقنية الأساسية لسلسلة الاختراق كلياً.
لماذا يعد الانتقال إلى المحافظ العتادية الباردة ضرورياً لمواجهة هذا النوع من التهديدات؟
لأن المحافظ العتادية تعزل المفاتيح الخاصة تماماً عن ذاكرة نظام التشغيل المعرض للاختراق، وتتطلب تأكيداً يدوياً ملموساً على الجهاز نفسه لكل معاملة تحويل، مما يمنع السرقة الآلية عن بُعد.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين غايد | دليل الدفاع السيبراني ضد P7 DarkSword وثغرة AnyDesk