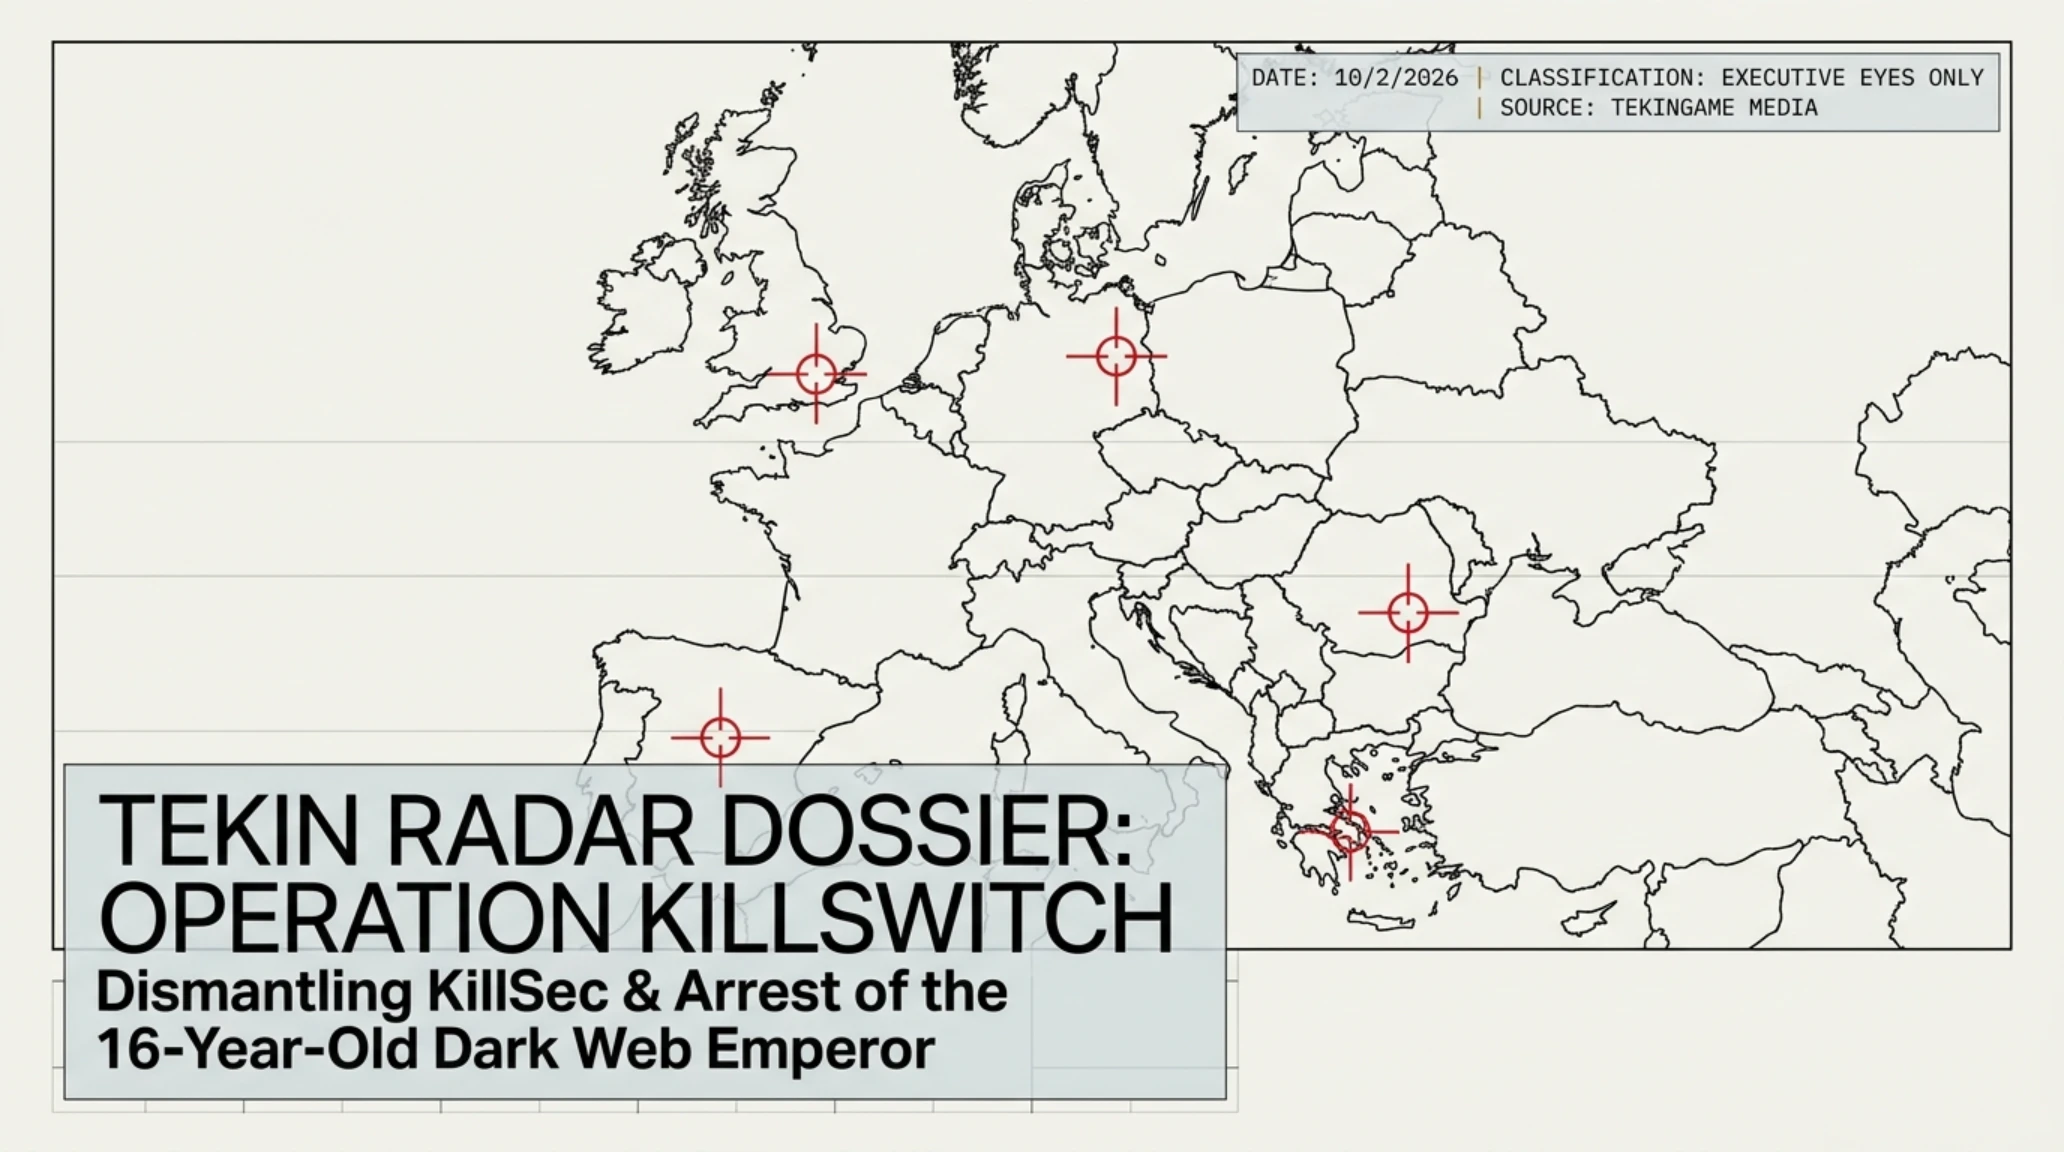
تيكين رادار | سقوط إمبراطور الدارك ويب البالغ 16 عاماً
تحقيق استقصائي حصري من تيكين رادار يكشف التفاصيل السرية لعملية KillSwitch الدولية، وتفكيك كارتل برمجيات الفدية KillSec، واعتقال مراهق أدار شبكة ابتزاز أسقطت 500 شركة عالمية من غرفته.
- 🎮ضربة أمنية دولية متزامنة- مداهمات منسقة في 4 دول أوروبية تسفر عن شل البنية التحتية لعصابة KillSec بالكامل.
- 🎧اعتقال العقل المدبر في أليكانتي- القبض على مراهق روماني يبلغ 16 عاماً كمسؤول رئيسي ومفاوض وحيد لعمليات الابتزاز.
- 🚀استعادة 110 تيرابايت من البيانات- السيطرة على موقع التسريبات في شبكة تور ومصادرة 5 خوادم قيادة وسيطرة مركزية.
- 🗡️تسلح الجيل الصاعد بالأتمتة- كيف ساهمت نماذج الذكاء الاصطناعي والأكواد الجاهزة في تمكين المراهقين من الاختراق.
- 📰برمجيات فدية فائقة السرعة بـ Rust- استخدام لغة البرمجة الحديثة لسرعة التشفير وتخطي برامج الحماية عبر تقنية BYOVD.
- ⚔️حتمية معمارية انعدام الثقة- نهاية حقبة الجدران النارية التقليدية وضرورة تطبيق مبدأ Zero Trust في الشركات.
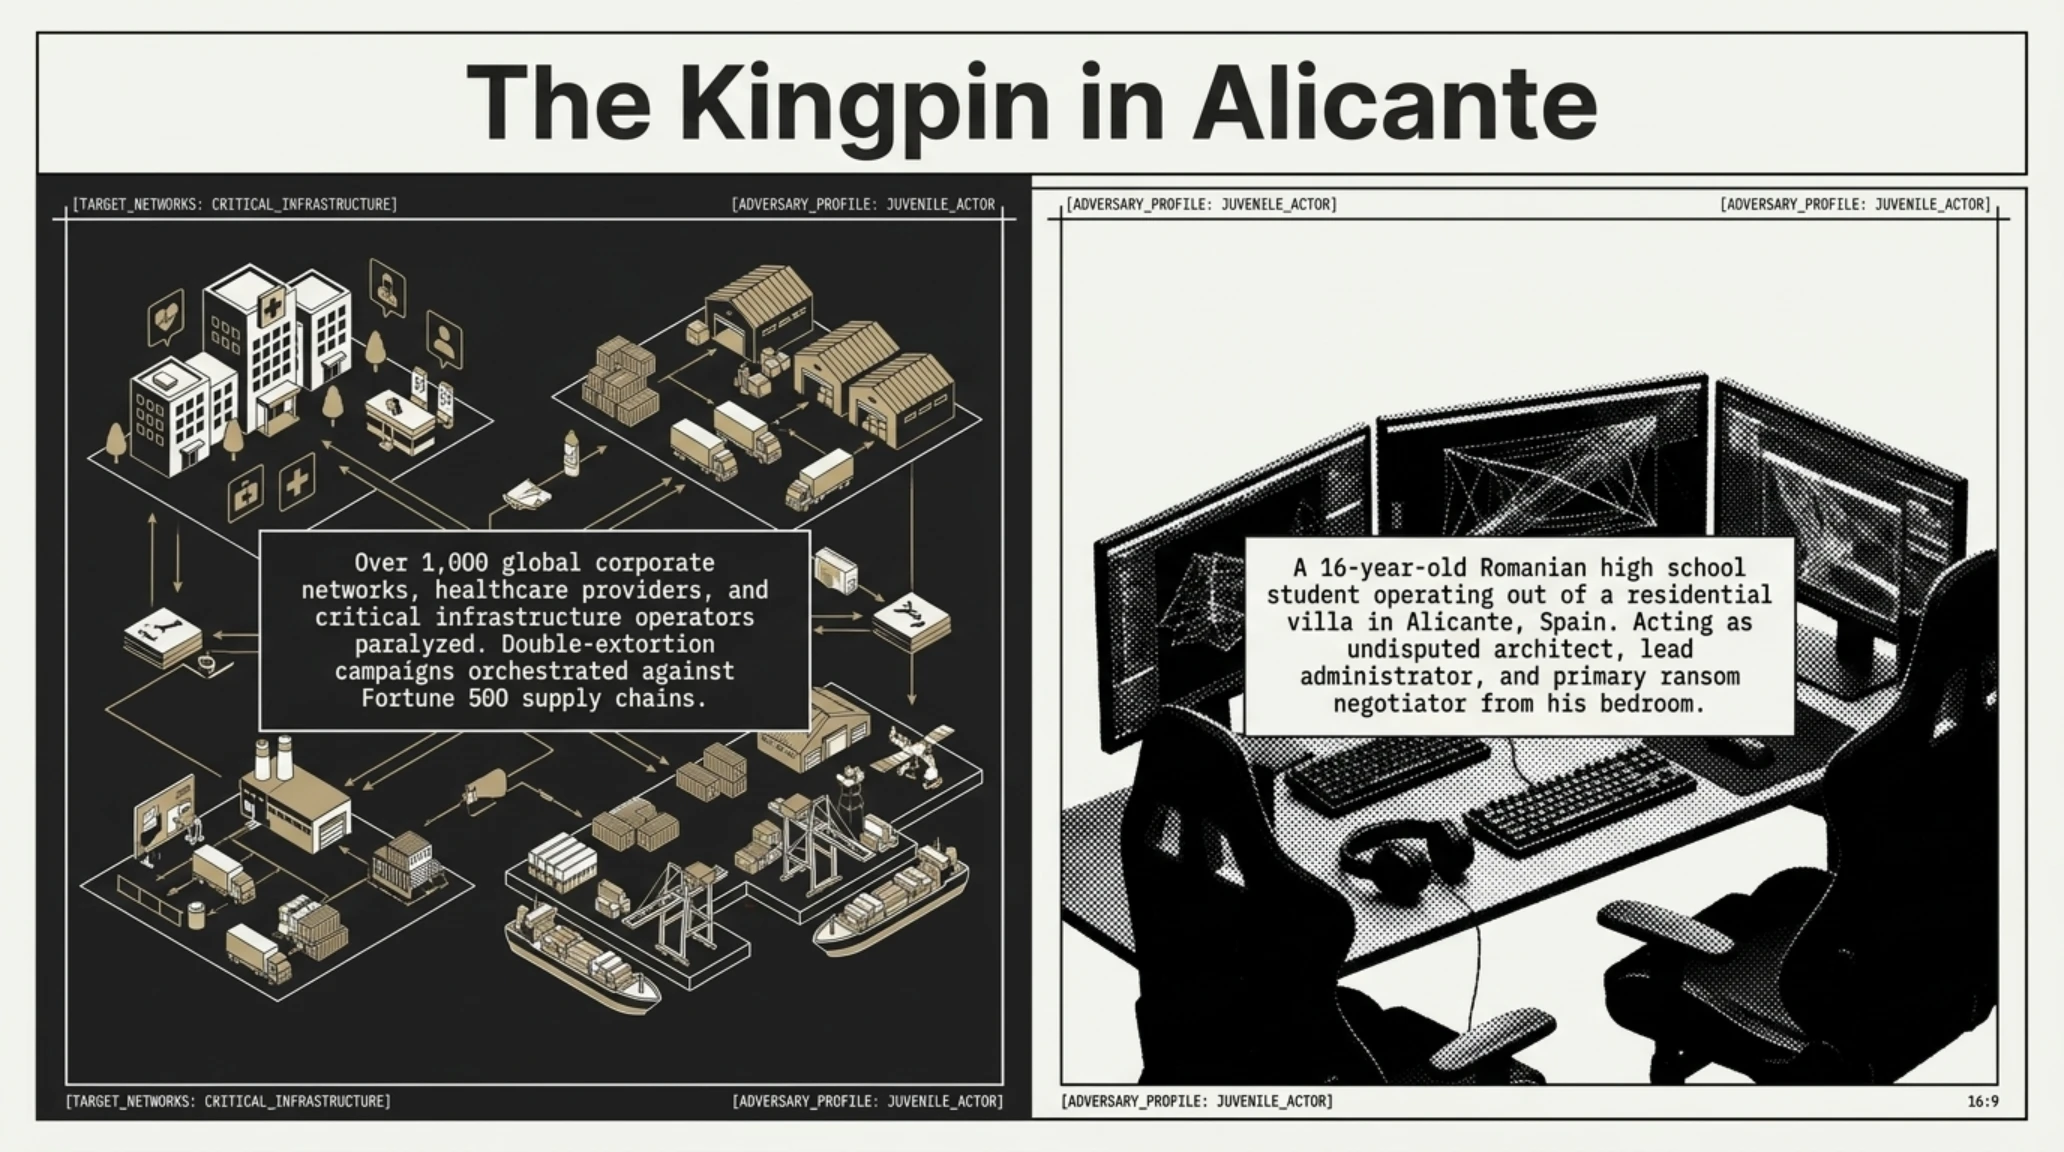
في الساعات الأخيرة من سبتمبر وبدايات أكتوبر 2026، توجت واحدة من أكثر العمليات الأمنية الدولية تعقيداً وتنسيقاً بالنجاح الكامل تحت الاسم الرمزي عملية كيل سويتش (Operation KillSwitch). أسفرت العملية عن تفكيك كارتل برمجيات الفدية سيئ السمعة KillSec (المعروف باسم Kill Security)، الذي فرض حالة من الرعب السيبراني على مدار عامين متتاليين مستهدفاً أكثر من ألف مؤسسة ومستشفى وجهة حكومية وشركة صناعية كبرى في أوروبا وأمريكا الشمالية ودول مجلس التعاون الخليجي. بيد أن المفاجأة المدوية التي صدمت المحققين الجنائيين وأجهزة الاستخبارات الدولية لم تكن تعقيد هجمات تابعة لدول عظمى، بل حقيقة أن هذا الكارتل التخريبي كان يُدار بالكامل بواسطة فتى يبلغ من العمر 16 عاماً فقط، روماني الجنسية، يقيم في فيلا سكنية هادئة بمدينة أليكانتي الساحلية في إسبانيا.
يمثل سقوط كارتل KillSec نقطة تحول جذرية وغير قابلة للرجوع في تاريخ الجرائم السيبرانية المعاصرة. لعقود طويلة، استندت عقائد الدفاع المؤسسي إلى فرضية راسخة مفادها أن تنفيذ اختراقات واسعة النطاق وسرقة عشرات التيرابايتات من البيانات يتطلب عقوداً من الخبرة الهندسية المعمقة وفرقاً ضخمة ذات تمويل ضخم. غير أن عملية KillSwitch نسفت هذه الفرضية بالكامل؛ إذ أثبتت أن اندماج أدوات الهجوم المؤتمتة ونماذج الذكاء الاصطناعي المحلية غير المقيدة وسلاسل استغلال الثغرات الجاهزة مكّن مراهقاً لم يتجاوز مرحلة الثانوية العامة من ابتزاز شركات مدرجة في أسواق المال العالمية بمليارات الدولارات دون مغادرة غرفته.
في هذا الملف التحليلي الاستقصائي المتكامل، تقدم هيئة تحرير تيكين رادار تفكيكاً دقيقاً لجميع أبعاد هذه الزلزلة الرقمية، استناداً إلى الوثائق القضائية الصادرة عن مكتب المدعي العام في هامبورغ، والتقارير الميدانية للحرس المدني الإسباني (Guardia Civil) وشرطة كتالونيا، والمعلومات الاستخباراتية المشتركة من المركز الأوروبي للجرائم السيبرانية التابع لليوروبول (EC3)، والتحليلات الجنائية الصادرة عن شركتي Bitdefender وGroup-IB. نستعرض كيف تمكن هذا الفتى من شل خطوط الإنتاج وسرقة 110 تيرابايت من السجلات الحيوية، والأخطاء الفادحة التي قادت إلى الإطاحة به، والدروس الإلزامية لحماية البنية التحتية السيبرانية للمؤسسات.
النتائج الجوهرية للعملية في لمحة سريعة
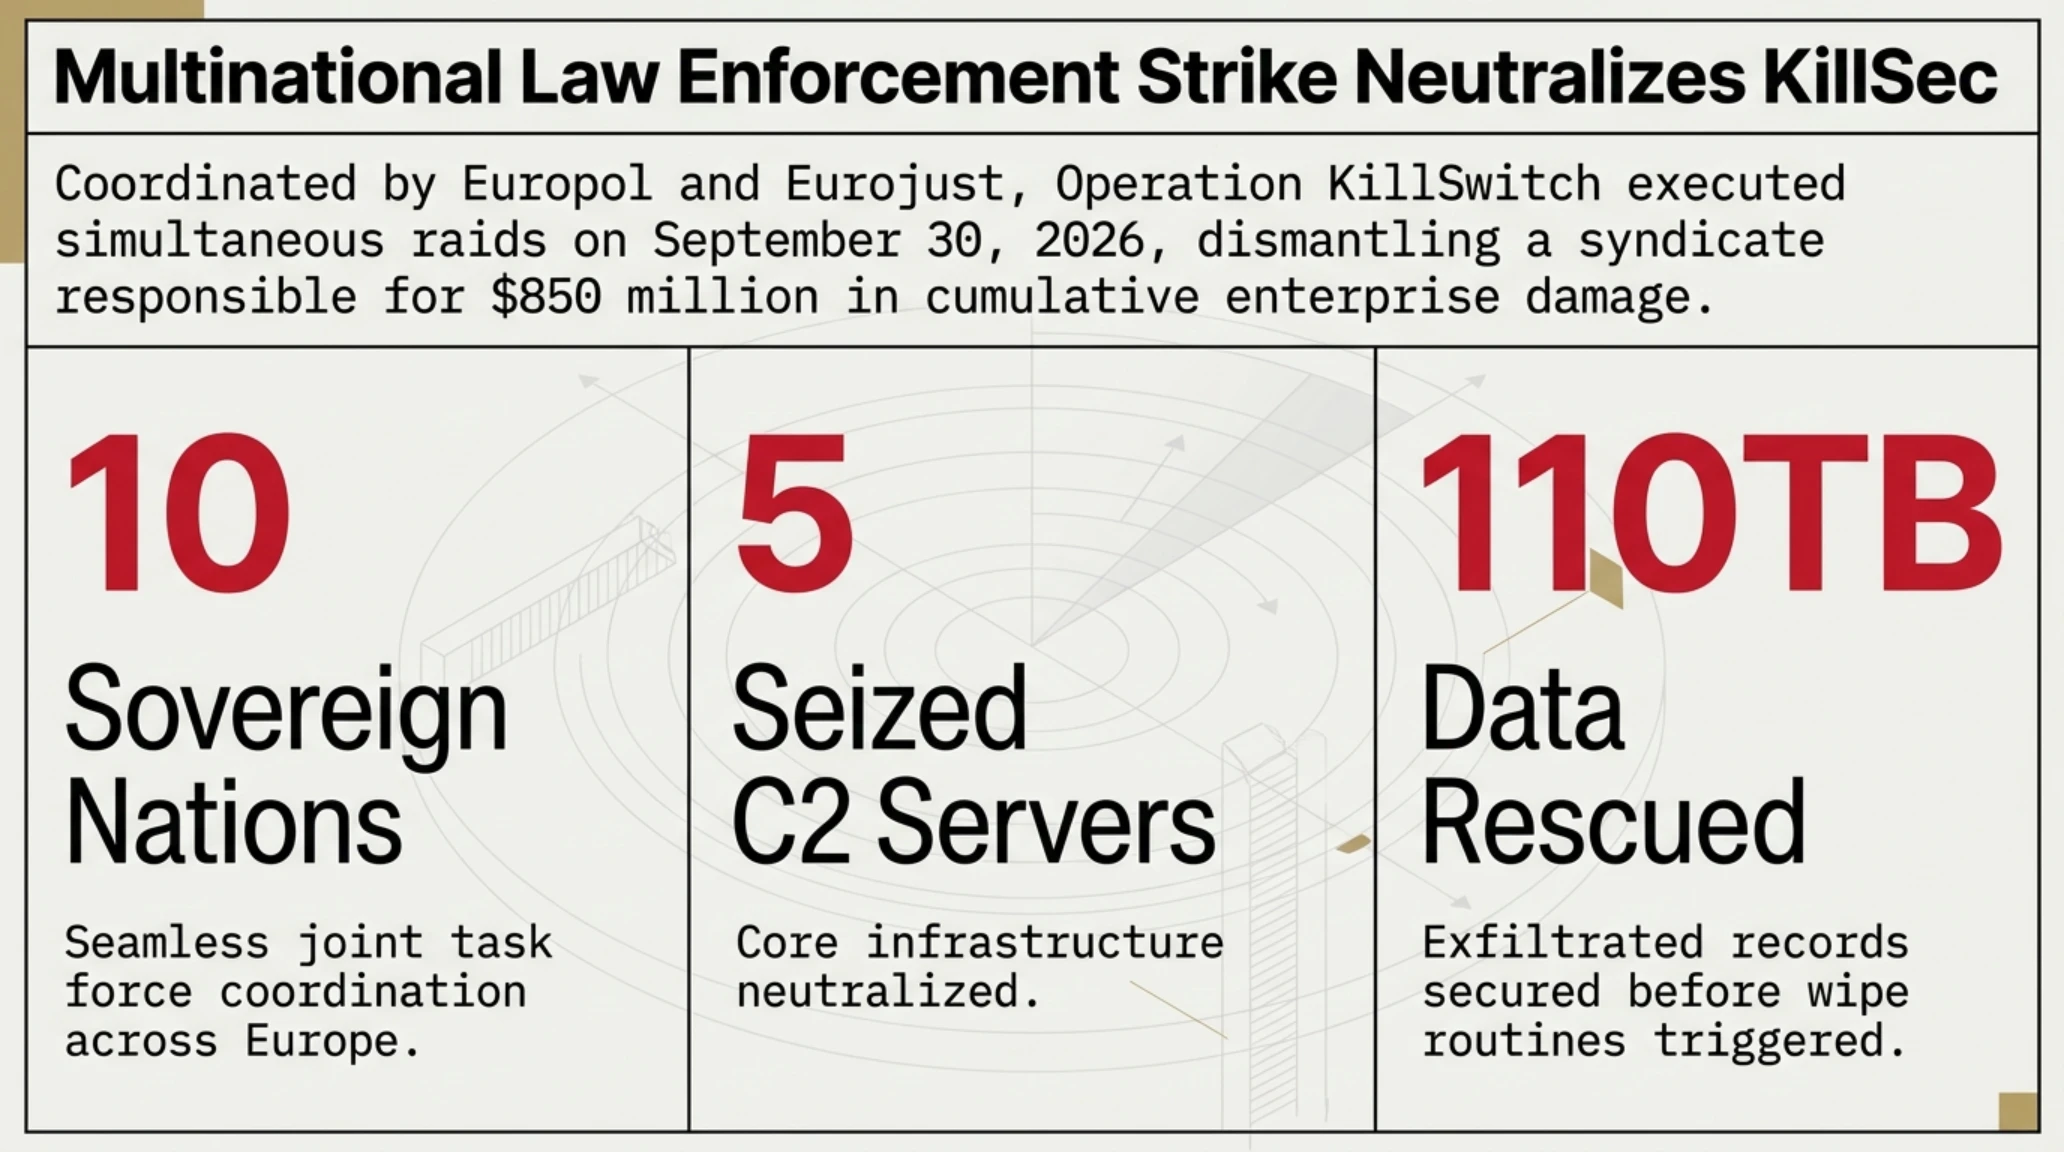
- قادت شرطة التحقيقات الجنائية في ولاية هامبورغ الألمانية (LKA) عملية KillSwitch الدولية بمشاركة 10 دول بالتنسيق مع اليوروبول.
- أكدت السلطات أن المشرف الرئيسي والمفاوض المالي لكارتل KillSec هو مراهق روماني يبلغ 16 عاماً يقيم بمدينة أليكانتي بإسبانيا.
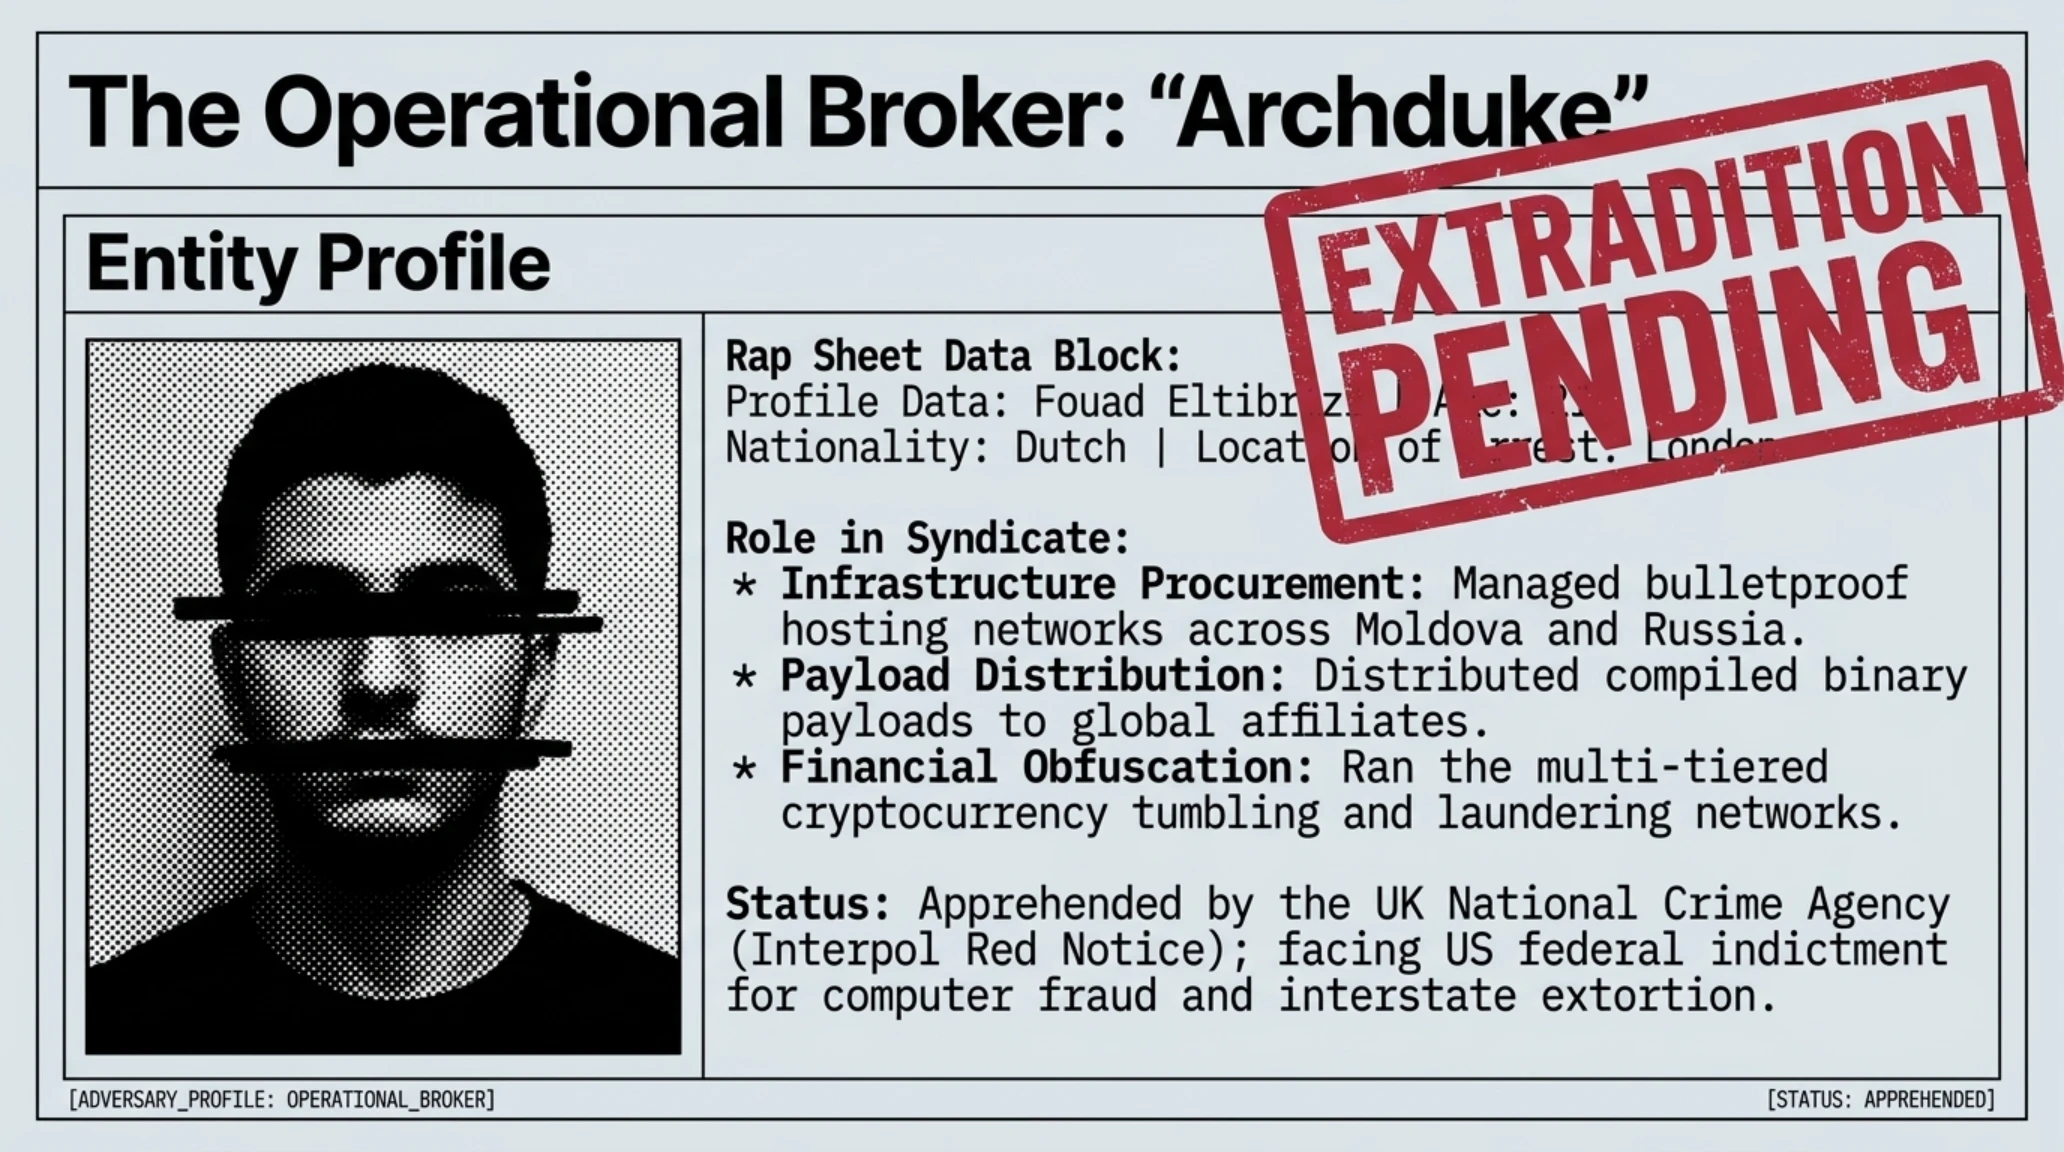
- ألقي القبض على الشريك العملياتي فؤاد التبريزي (الملقب Archduke) في لندن، وتجري حالياً إجراءات تسليمه رسمياً إلى القضاء الأمريكي.
- تمكنت الفرق الأمنية من السيطرة على موقع التسريبات في شبكة تور ومصادرة 5 خوادم واستعادة 110 تيرابايت من البيانات المسروقة قبل محوها.
- اعتمد الكارتل على برمجيات فدية مكتوبة بلغة Rust وفحص مؤتمت للثغرات السحابية والتنكر خلف برامج تشغيل النظام الموقعة (BYOVD).
- تؤكد القضية أن حواجز الدخول إلى الجريمة المنظمة الرقمية قد تلاشت تماماً بفضل توظيف الذكاء الاصطناعي التوليدي من قبل المراهقين.

زلزال في الدارك ويب؛ التفاصيل السرية للضربة الدولية التي استولت على أخطر مواقع الابتزاز
في صبيحة يوم 30 سبتمبر 2026، حينما حاول مستخدمو شبكة تور (Tor) الولوج إلى بوابة الابتزاز الشهيرة التابعة لـ KillSec، تفاجأ الجميع باختفاء عدادات العد التنازلي لطلب الفدية وقوائم الشركات المستهدفة، وظهور شعار مصادرة رسمي يحمل أختام 12 جهة أمنية وقضائية دولية. أعلنت الرسالة المكتوبة باللغات الإنجليزية والألمانية والإسبانية أن هذا النطاق وجميع الخوادم المرتبطة به قد تم التحفظ عليها في إطار عملية قضائية دولية قادتها الشرطة الجنائية في هامبورغ واليوروبول ومكتب التحقيقات الفيدرالي الأمريكي (FBI).
كانت عملية KillSwitch تتويجاً لما يزيد عن 14 شهراً من الرصد السيبراني الدقيق، واختراق غرف المحادثات المشفرة، وتتبع تحويلات العملات المشفرة على سلاسل الكتل اللامركزية. شاركت في هذه الحملة المنسقة عشر دول هي: ألمانيا، إسبانيا، المملكة المتحدة، الولايات المتحدة، رومانيا، اليونان، بلجيكا، فنلندا، سويسرا، وهولندا. نفذت فرق العمليات الخاصة ثماني مداهمات متزامنة استهدفت مقرات إقامة المشتبه بهم وخوادمهم في أربع دول أوروبية، مما أدى إلى شل حركة العصابة بصورة نهائية وفورية.
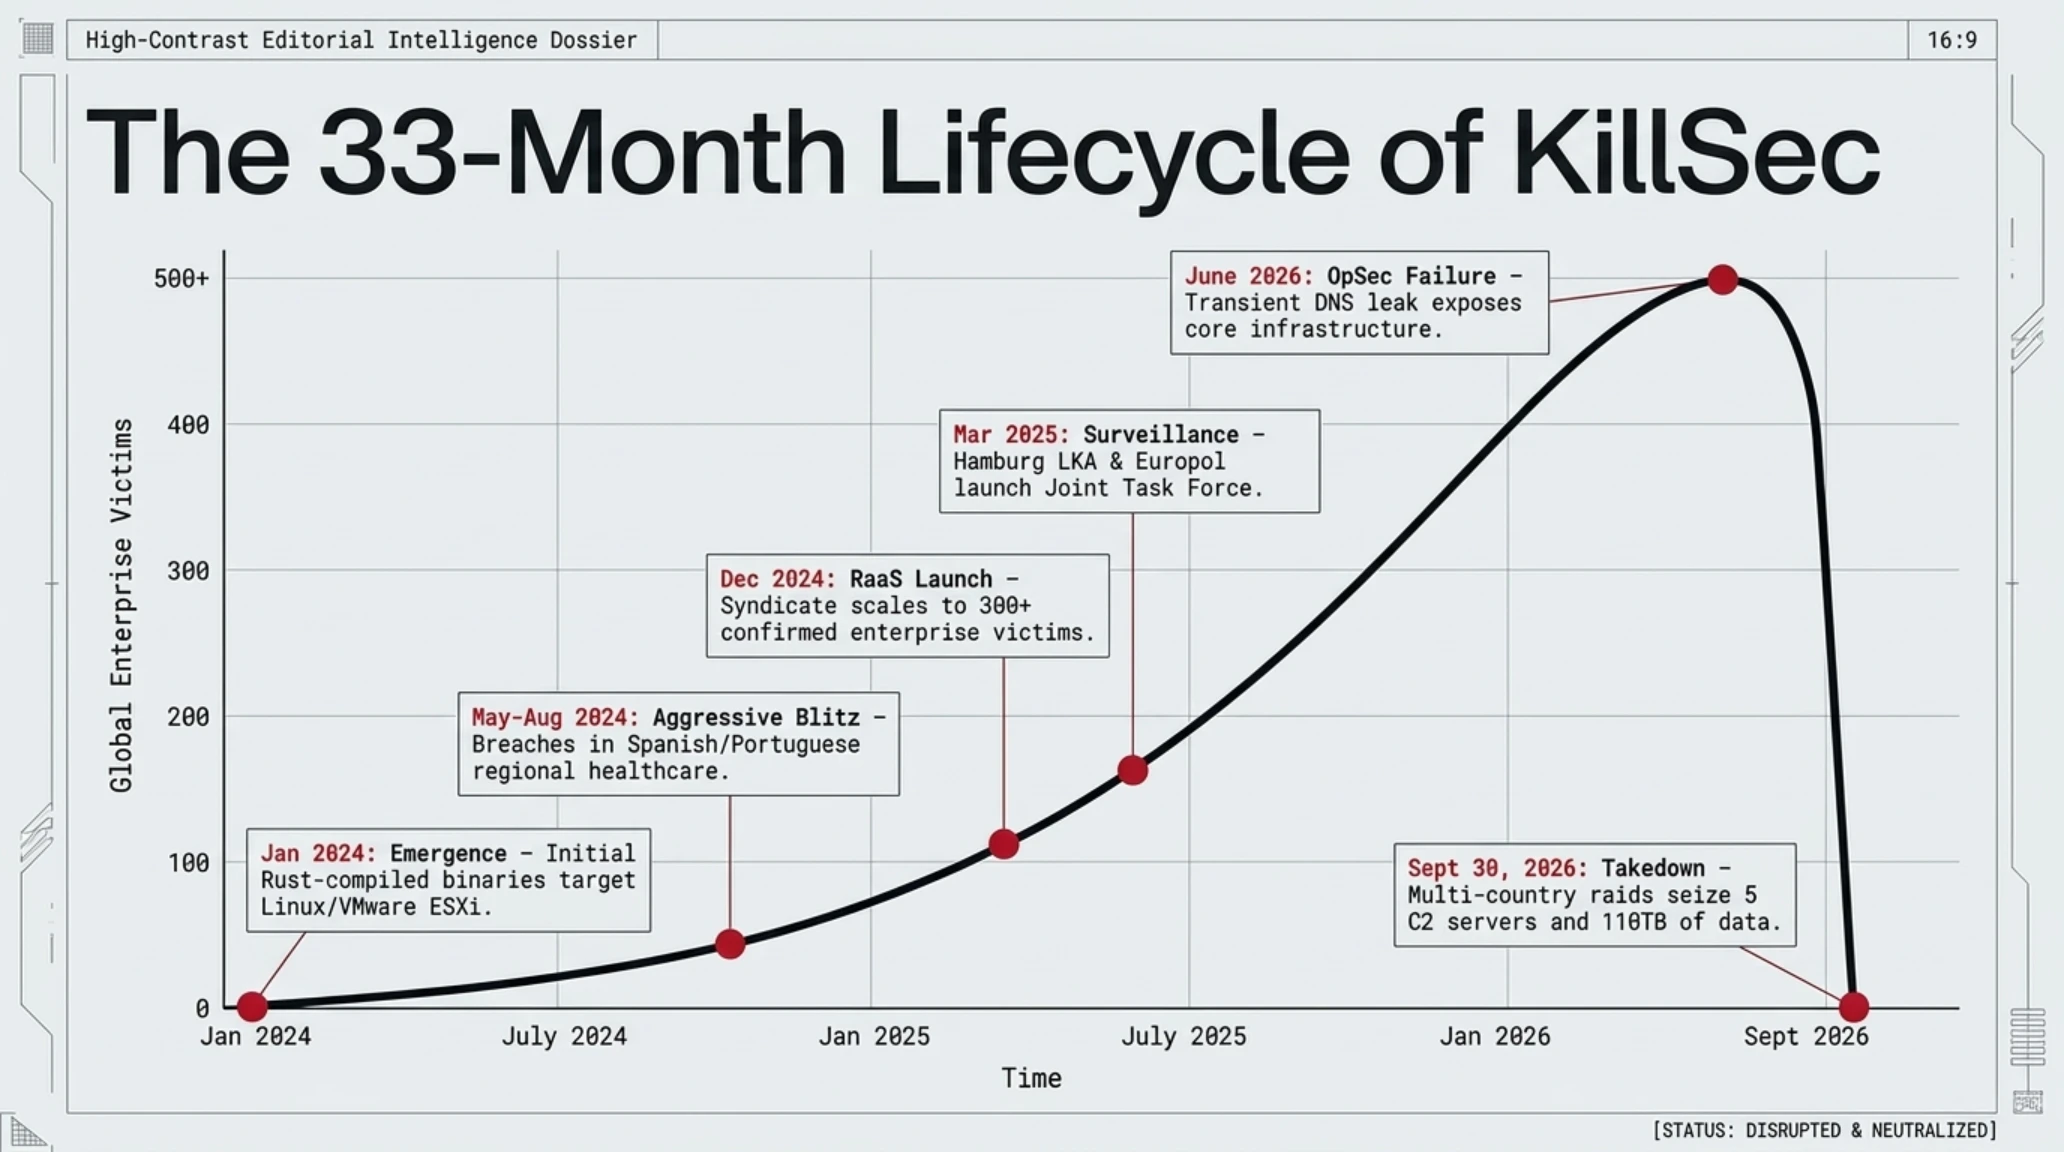
برزت عصابة KillSec على الساحة في أوائل عام 2024 متبنية أسلوباً بالغ الشراسة مقارنة بالمجموعات التقليدية مثل LockBit أو BlackCat؛ إذ لم تمكث أسابيع طويلة في استكشاف شبكات الضحايا، بل اعتمدت نهج «الاقتحام السريع والاستنزاف الفوري». ركزت هجماتها على قطاعات حيوية مثل الرعاية الصحية والمستشفيات، والهيئات البلدية، وسلاسل الإمداد اللوجستية، والمؤسسات المالية المتوسطة في إسبانيا والبرتغال وألمانيا والولايات المتحدة والشرق الأوسط، مستغلة هشاشة تدابير الحماية الطرفية لتحقيق مكاسب مالية طائلة.
أوضحت بيانات الادعاء العام الألماني أن مبالغ الفدية التي فرضتها العصابة تراوحت بين 500 ألف دولار وتجاوزت 5 ملايين دولار للعملية الواحدة، مع اشتراط الدفع بعملتي البيتكوين والمونيرو. وعندما كانت إدارات الشركات تتردد في السداد، باشرت العصابة هجمات حجب الخدمة الموزعة (DDoS) لإسقاط مواقع الضحايا بالتزامن مع تسريب وثائق رواتب الموظفين والسجلات الضريبية لإثارة الرأي العام وإجبار مجالس الإدارات على الخضوع. وللتعرف على تداعيات الهجمات المنظمة على البنى التحتية الكبرى، يمكنكم الرجوع إلى دراستنا المفصلة حول اختراق البنوك الأوروبية وثغرات SAP في حملات بافتراضات برمجيات الفدية ضمن أرشيف تيكين رادار.
تكتسب هذه التطورات حساسية استثنائية بالنسبة لأسواق منطقة الشرق الأوسط ودول مجلس التعاون الخليجي، وتحديداً في المملكة العربية السعودية ودولة الإمارات العربية المتحدة ودولة قطر؛ حيث تشهد المنطقة طفرة تاريخية في التحول الرقمي الشامل ومشاريع الحوسبة السحابية الضخمة في إطار رؤية السعودية 2030 والاستراتيجيات الرقمية لدبي وأبوظبي. تشير تقارير الرصد الإقليمية الصادرة عن مراكز الاستجابة لطوارئ الحاسب الآلي في الخليج إلى أن عصابات RaaS مثل KillSec وجهت نحو 18% من هجمات الاستطلاع التلقائية نحو خوادم السحابة التابعة لشركات التوريد والخدمات اللوجستية الإقليمية، مستغلة سرعة انتقال الأعمال إلى السحابة دون استكمال أطر الرقابة الصارمة.
في هذا السياق، شددت الهيئة الوطنية للأمن السيبراني في المملكة العربية السعودية (NCA) ومجلس الأمن السيبراني لحكومة دولة الإمارات على ضرورة الامتثال الحرفي لضوابط الأمن السيبراني الأساسية (ECC) وضوابط الأمن السيبراني للحوسبة السحابية (CCC). إن حالة التراخي التي مكنت مراهقاً من اختراق كبرى الشركات في أوروبا تمثل درساً حياً للمؤسسات الخليجية بضرورة إجراء مراجعات دورية شاملة على حاويات البيانات السحابية (Cloud Buckets) ومنافذ الاتصال عن بعد، وتفعيل مراكز العمليات الأمنية (SOC) المستمرة على مدار الساعة لإحباط هجمات الفحص التلقائية قبل تطورها إلى عمليات ابتزاز شاملة.
دليل المصطلحات الفنية (Jargon Buster) | برمجيات الفدية كخدمة والابتزاز المزدوج
عبقري غامض في سن السادسة عشرة؛ تفكيك هوية وسيكولوجية العقل المدبر لشبكة KillSec في أليكانتي
شهدت مدينة أليكانتي الساحلية المشمسة جنوب شرق إسبانيا المشهد الأكثر إثارة للصدمة في عملية KillSwitch بأكملها. عندما اقتحمت فرق التدخل السريع التابعة للحرس المدني الإسباني وقوات النخبة في شرطة كتالونيا الفيلا السكنية المستهدفة، توقعت مواجهة زعيم عصابة دولي يمتلك سجلاً طويلاً من التخفي عن أعين الإنتربول. لكن المفاجأة كانت العثور على فتى روماني يبلغ من العمر 16 عاماً فقط، طالباً في المرحلة الثانوية، يجلس أمام ثلاث شاشات ألعاب متطورة محاطاً بأجهزة البث الرقمي وأطباق الطعام السريع، وهو يدير في تلك اللحظة إمبراطورية ابتزاز عالمية عبر قناة دعم فني مشفرة.
أكدت تحقيقات الادعاء العام الإسباني أن هذا المراهق لم يكن مجرد وسيط ثانوي، بل كان المالك الحقيقي للبنية التحتية والمشرف الأعلى على خوادم التسريب والمفاوض المباشر في قضايا الابتزاز الكبرى مع المحامين والشركات المؤمنة ضد المخاطر السيبرانية. مستخدماً أسماء مستعارة متعددة عبر منصات تيليجرام وسيشن (Session) وسيمبل إكس (SimpleX)، صاغ رسائل اتسمت بنبرة استعلائية حادة، ودراية قانونية دقيقة، وقسوة بالغة في مساومة المستشفيات والمراكز الحيوية؛ وهي نبرة لم يكن لأحد أن يصدق أنها صادرة عن شخص لم يبلغ بعد السن القانونية لقيادة السيارة.
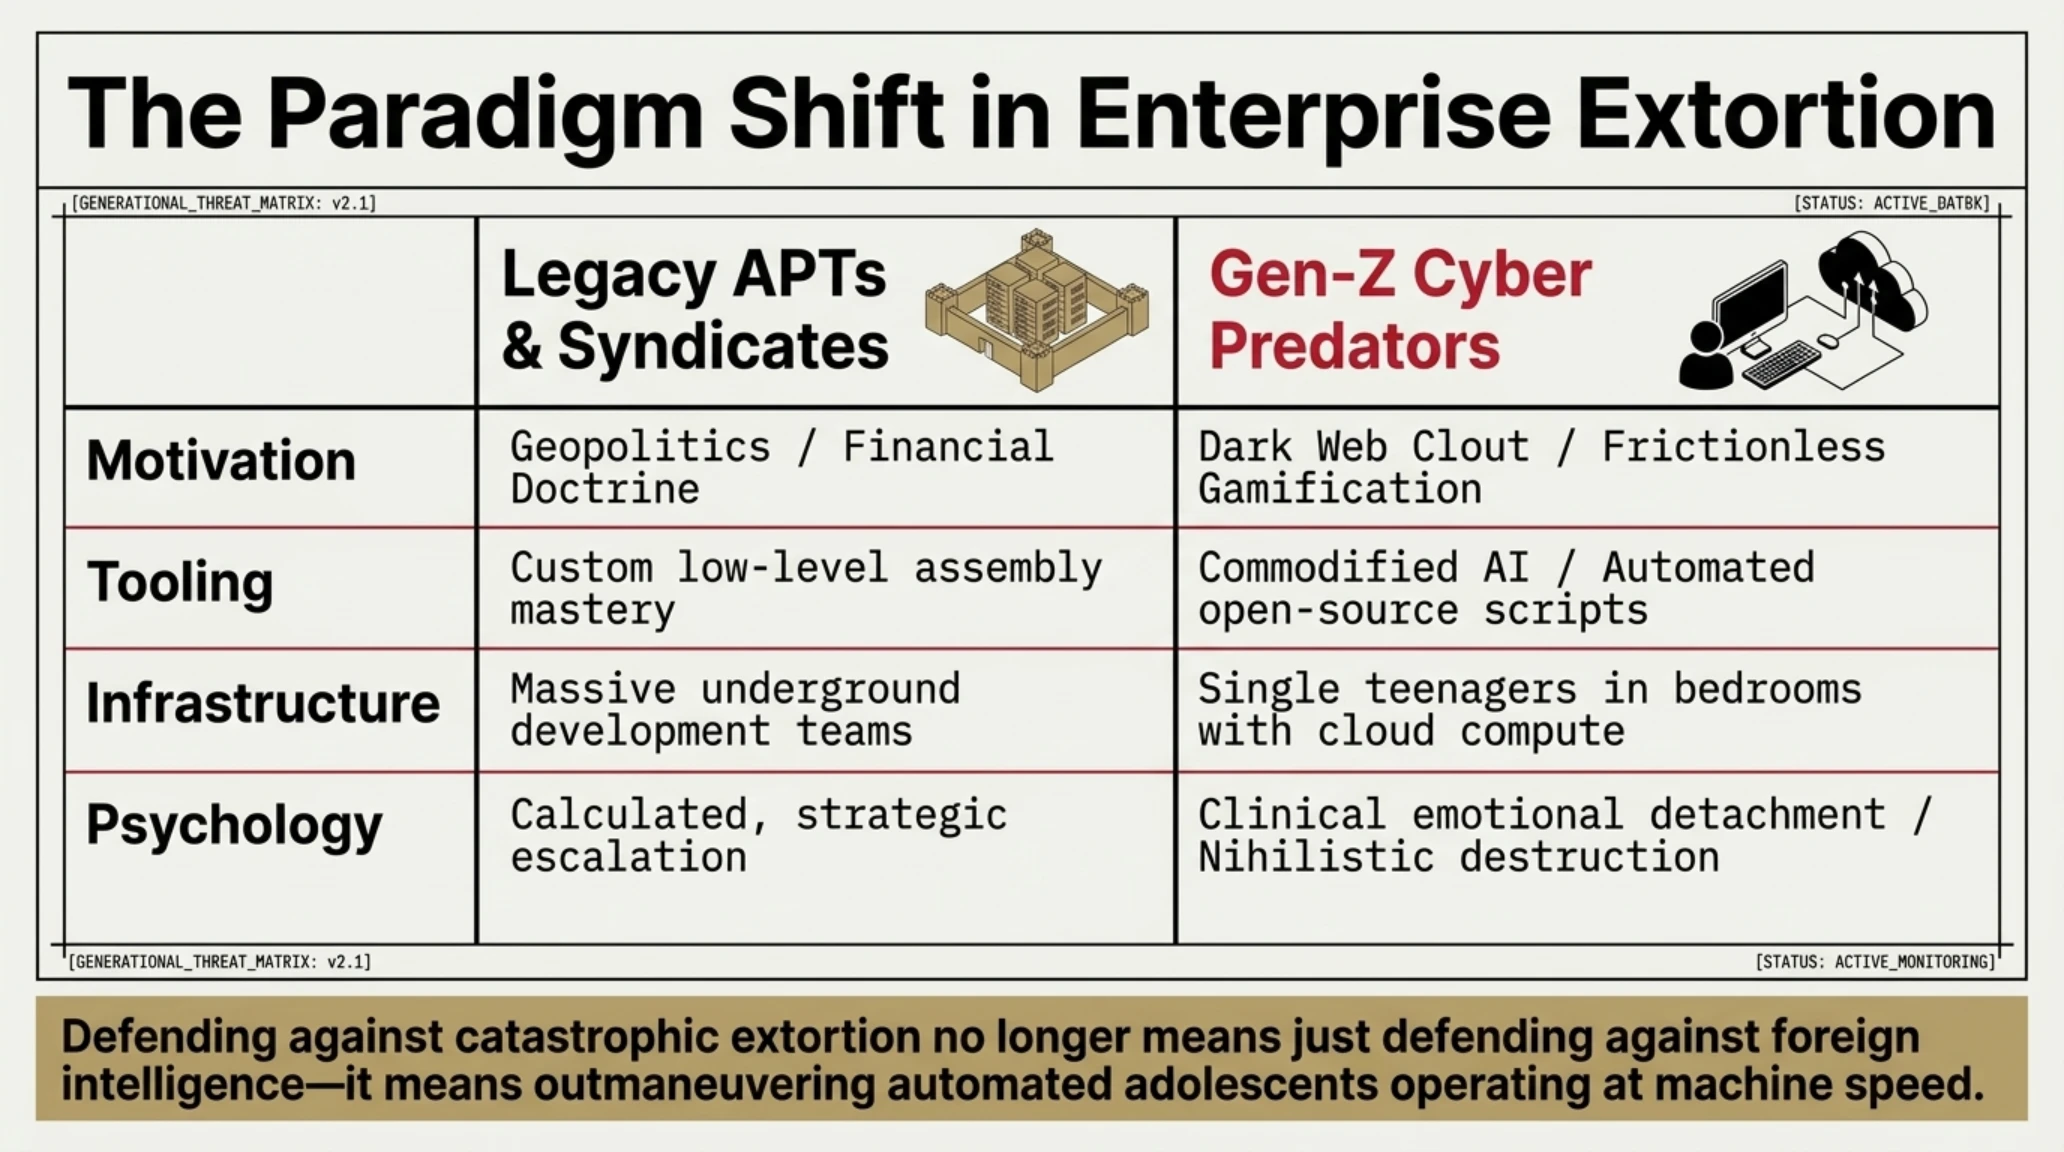
توضح دراسات السلوك الجنائي الرقمي أن قضية KillSec تجسد بامتياز صعود ظاهرة «مخترقي الجيل الجديد (Gen-Z Cyber Predators)». هؤلاء القراصنة الصغار لا تحركهم دوافع أيديولوجية، ولا ولاءات جيوسياسية تابعة لدول، بل تحركهم الرغبة في اكتساب المكانة داخل مجتمعات الدارك ويب، والشغف بتحقيق ثراء فاحش وسريع، وتحويل الجريمة المنظمة إلى تجربة ألعاب رقمية (Gamification). بالنسبة لهذا المراهق، لم تكن سرقة السجلات الطبية الحساسة لمرضى الأورام أو تعطيل خطوط إمداد شركات قطع الغيار سوى وسيلة لإحراز مستوى أعلى وتصدر قوائم المتفوقين في منتديات القراصنة.

بالتوازي مع مداهمة أليكانتي، نجحت الشرطة البريطانية في لندن في القبض على الركيزة الأساسية الأخرى في الكارتل: الشاب الهولندي ذو الأصول المغربية فؤاد التبريزي (Fouad Eltibrizi) البالغ من العمر 21 عاماً، والمعروف باسم Archduke. تولى التبريزي إدارة المعاملات المالية وغسيل الأموال، وتأجير الخوادم المحصنة في مولدوفا وأوروبا الشرقية، وتوزيع برمجيات الفدية على الشركاء التابعين. وجهت وزارة العدل الأمريكية (DoJ) لائحة اتهام جنائية اتحادية ضد التبريزي، مطالبة السلطات البريطانية بتسليمه لمحاكمته بتهم التآمر والاحتيال والابتزاز عبر الحدود.
الجدول الزمني للعمليات الجنائية | صعود وسقوط كارتل برمجيات الفدية KillSec
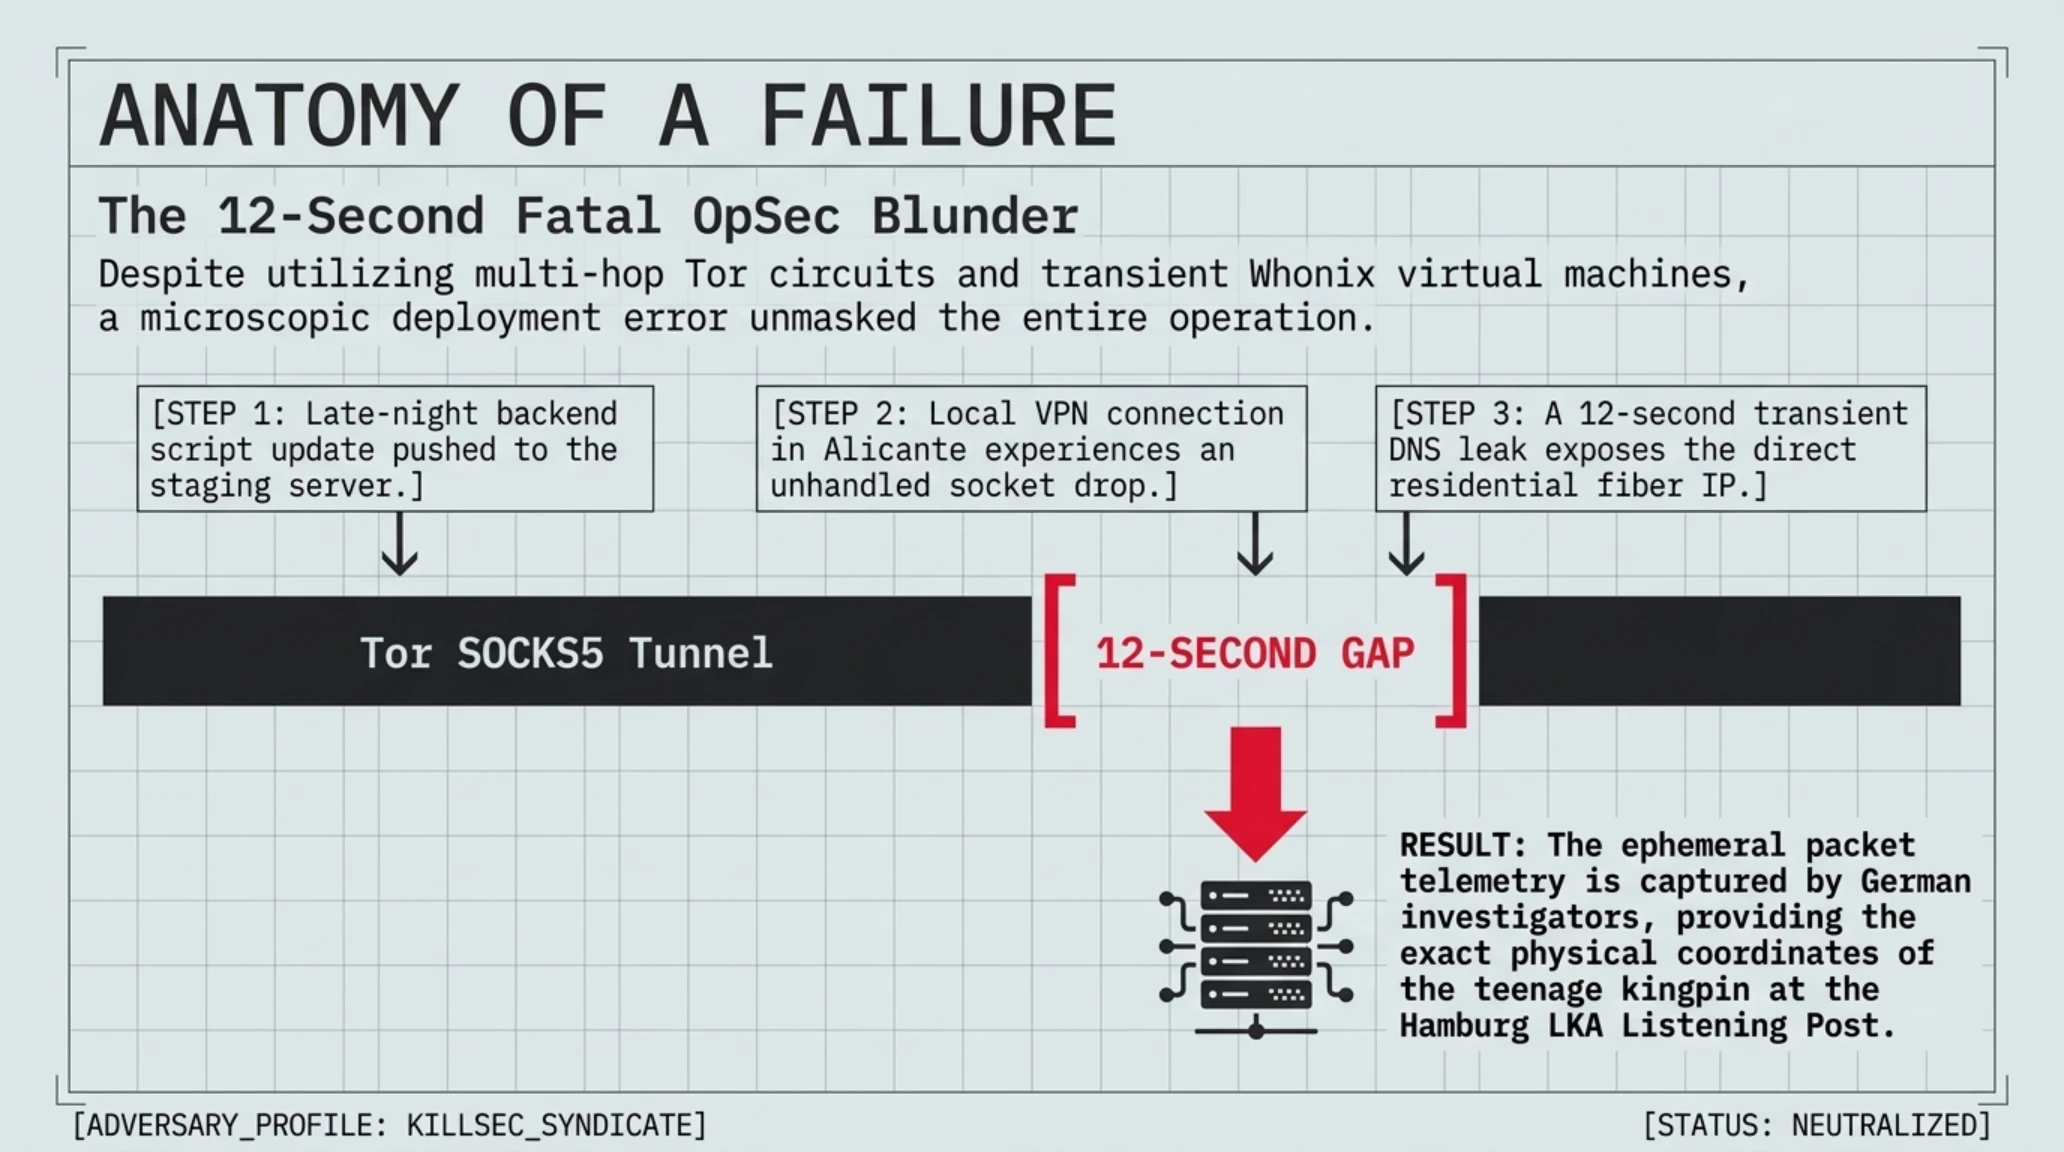
كشف التحليل الجنائي لمسار تعقب المراهق عن خطأ تشغيلي ساذج تسبب في سقوطه. على الرغم من استخدامه لشبكات التوجيه البصلي تور وحزم أنظمة التشغيل المؤقتة Whonix، قام الفتى في إحدى ليالي يونيو 2026 برفع كود تحديث إلى الخادم الخلفي لموقع التسريبات. وخلال تلك اللحظة، حدث انقطاع غير متوقع في نفق شبكة VPN الخاصة به استمر لأقل من 12 ثانية، مما أدى إلى تسرب عنوان بروتوكول الإنترنت الحقيقي (IP) الصادر عن مزود خدمة الإنترنت المنزلي في أليكانتي. التقطت أنظمة الاستشعار التابعة للشرطة الألمانية هذا التسرب الحاسم، وبدأت مراقبة تحركاته الرقمية على مدار الساعة حتى ساعة الصفر.
لماذا تمثل قضية KillSec تحذيراً وجودياً لأنظمة الحماية المؤسسية؟
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
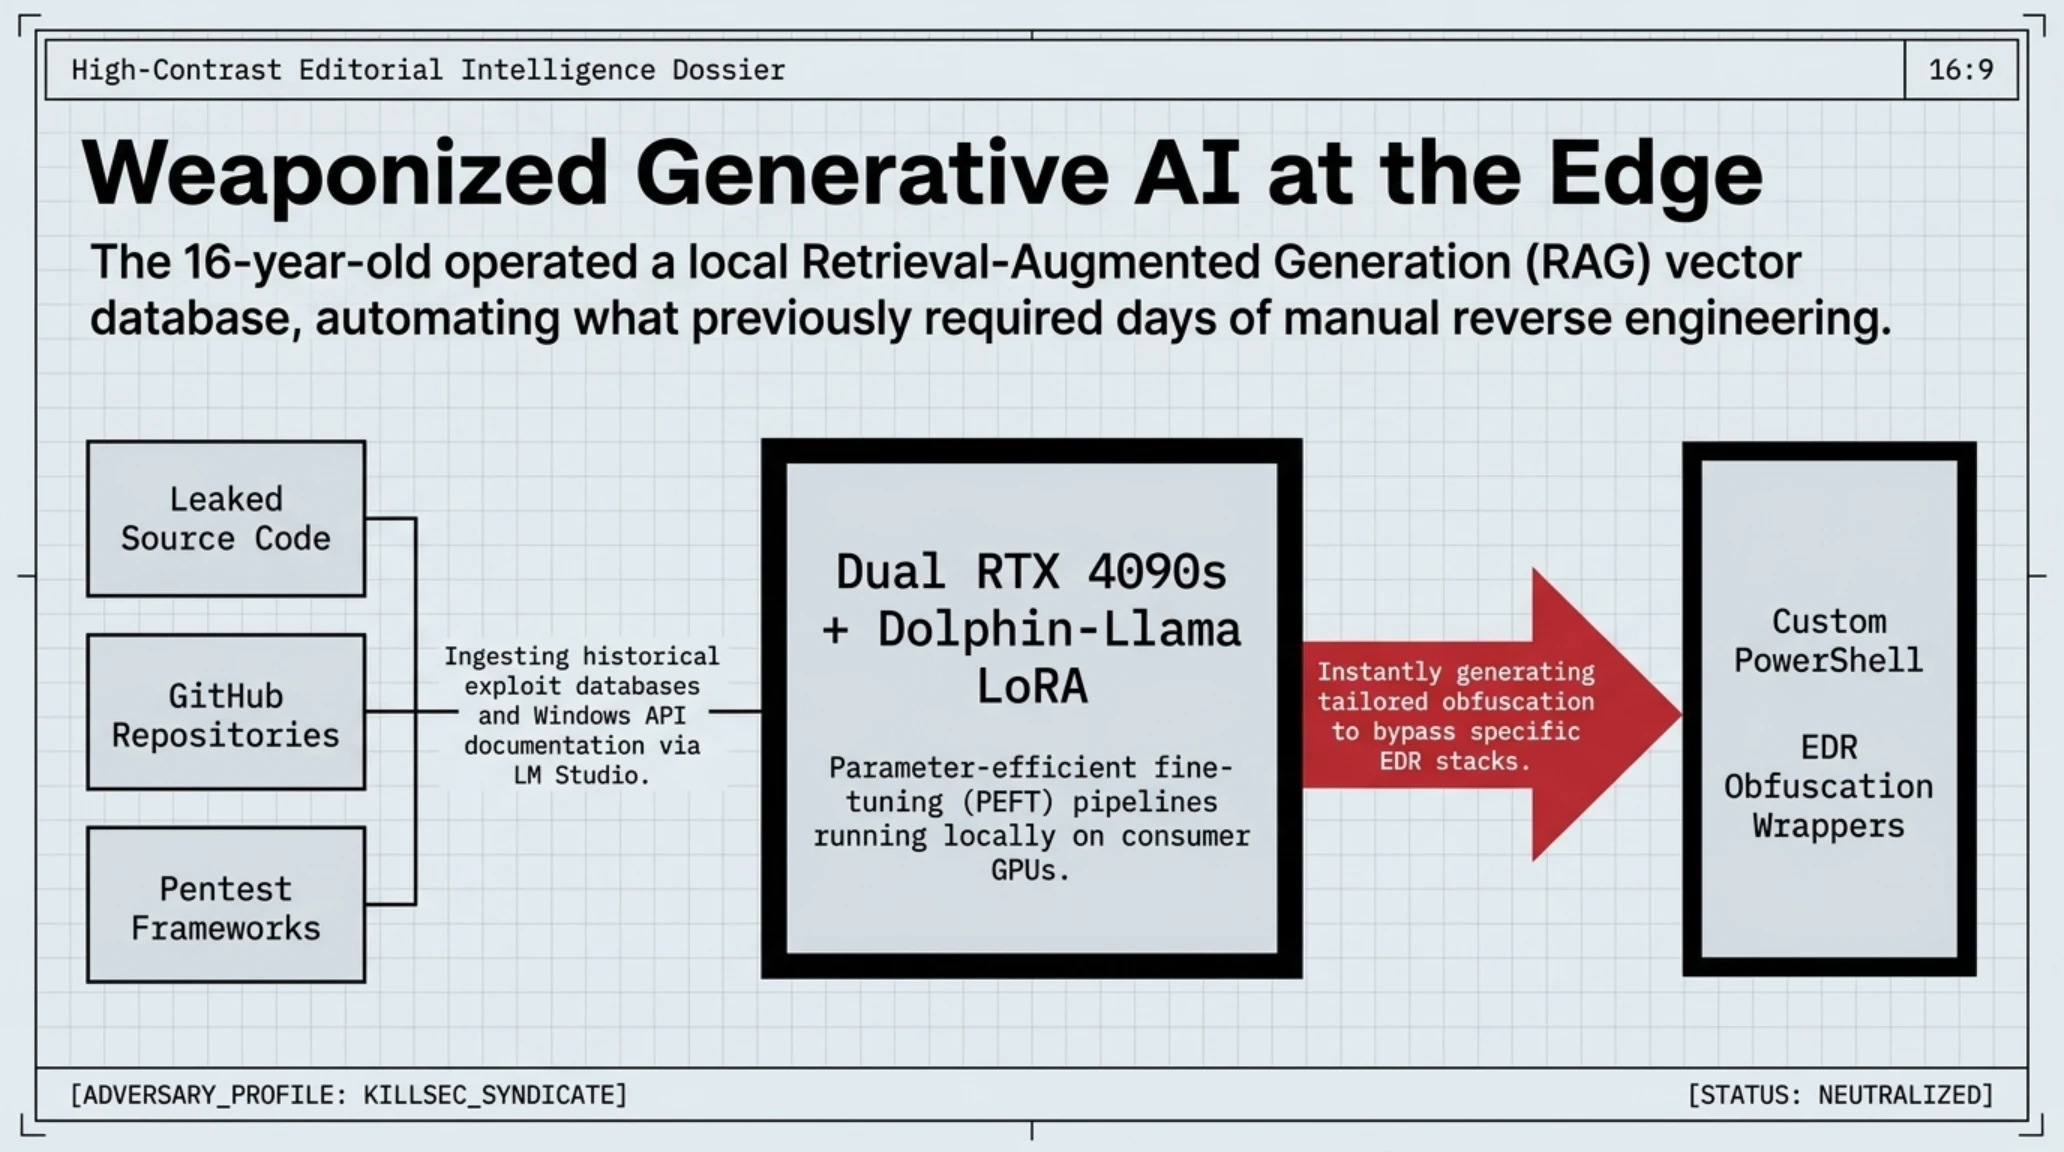
أظهرت المعاينة الفنية للقرص الصلب الخاص بالمراهق اعتماده الواسع على نماذج الذكاء الاصطناعي مفتوحة المصدر غير المقيدة (Uncensored Models) مثل Dolphin-Llama المشغلة محلياً عبر أداة Ollama. استخدم الفتى هذه النماذج لتوليد رسائل تصيد احتيالي شديدة الواقعية، وتحليل ثغرات التهيئة السحابية في بيئات الضحايا، وصياغة سكربتات مخصصة للتحرك الجانبي تتهرب بذكاء من برامج الحماية المثبتة على خوادم الشركات. لمعرفة المزيد حول مخاطر تسخير الذكاء الاصطناعي في الهجمات الموجهة، يمكنكم الاطلاع على تحقيقنا الموسع حول اختراق وكلاء الذكاء الاصطناعي الهجومية لمستودعات الأكواد السحابية.
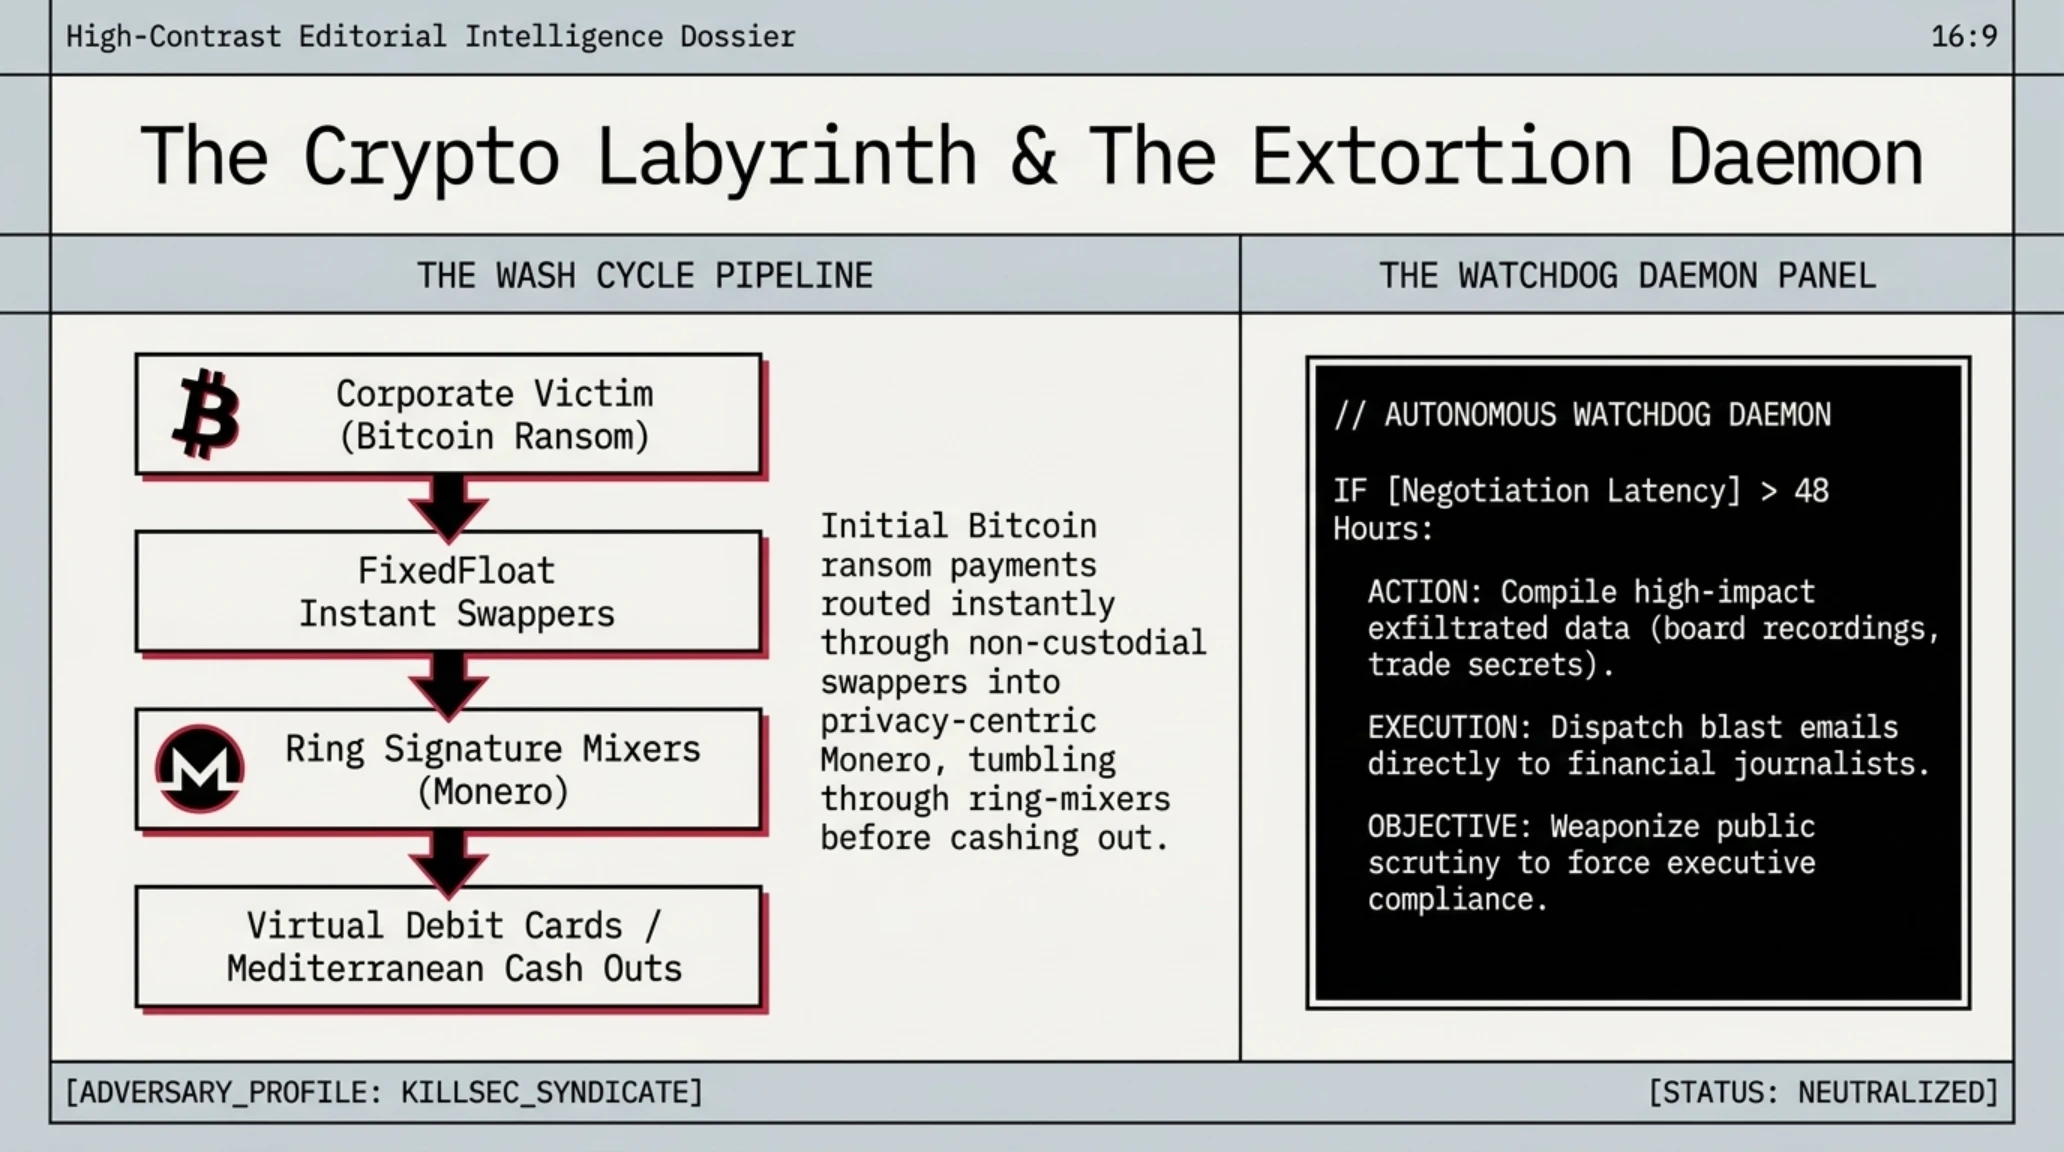
فيما يتعلق بالمسار المالي، تمكن خبراء التحريات الرقمية في شركة Group-IB بالتعاون مع وحدة الأصول الافتراضية في الـ FBI من تفكيك شبكة غسيل أموال الفدية. كانت العصابة تلزم الضحايا بتحويل المبالغ بداية إلى محافظ بيتكوين جديدة لكل عملية، ثم تُحول فوراً عبر منصات التبادل الفوري اللامركزية الخالية من متطلبات التحقق من الهوية (No-KYC) مثل FixedFloat إلى عملة المونيرو (XMR) المشفرة. ومن ثم، تُمرر المبالغ عبر بروتوكولات الخلط اللامركزية قبل أن تُصرف تدريجياً عبر بطاقات الائتمان المشفرة مسبقة الدفع وأجهزة الصراف الآلي الرقمية في المنتجعات الإسبانية.
علاوة على ذلك، اكتشفت شركة Bitdefender أن الفتى طوّر «سكربت مراقبة الابتزاز الذاتي»؛ وهو كود يراقب توقيت ردود الضحايا عبر شبكة تور. فإذا تأخرت شركة ما عن الرد لأكثر من 48 ساعة، يقوم السكربت تلقائياً باختيار عينات بالغة الحساسية من الوثائق المسروقة (مثل مراسلات أعضاء مجلس الإدارة أو السجلات الضريبية) وإرسالها عبر البريد الإلكتروني إلى الصحفيين والمواقع الاقتصادية، مما يفرض ضغطاً إعلامياً ساحقاً يدفع الإدارات المذعورة إلى التفاوض السريع ودفع الفدية.
استعادة 110 تيرابايت ومصادرة الخوادم؛ تشريح معماري للبنية التحتية ومسار التسلل الرقمي
شكلت السيطرة السريعة والمحكمة على خوادم التخزين السحابية المركزية لـ KillSec قبل أن يتمكن الجناة من تفعيل أوامر التدمير الذاتي (Anti-Forensic Wiping) واحداً من أهم الإنجازات التكتيكية في عملية KillSwitch. نجحت الفرق التقنية الدولية تحت إشراف اليوروبول في الاستيلاء المباشر على خمسة خوادم للقيادة والسيطرة (C2) مستضافة في مراكز بيانات ببلدان تتسم قوانينها بالتساهل السيبراني. احتوت هذه الخوادم على كنز استخباراتي هائل تمثل في 110 تيرابايت من البيانات المؤسسية المسروقة، وتضم مئات الملايين من الوثائق الرسمية وقواعد بيانات SQL والتصميمات الهندسية وملفات المرضى الدقيقة.
أظهر الفرز الجنائي للملفات المصادرة أن ضحايا KillSec توزعوا على أربعة قطاعات حيوية: القطاع الأول تمثل في المنشآت الطبية والمستشفيات الإقليمية، التي استُهدفت نظراً لضعف أنظمتها القديمة وافتقارها لنسخ احتياطية معزولة عن الشبكة، مما جعلها عاجزة عن تحمل انقطاع الخدمات. القطاع الثاني شمل شركات الشحن وسلاسل الإمداد اللوجستي التي كبدها كل توقف خسائر بملايين اليوروهات. والقطاع الثالث كان من نصيب المؤسسات المالية الاستثمارية الصغيرة الحذرة من الغرامات التنظيمية، فيما تركز القطاع الرابع على الإدارات البلدية والهيئات الخدمية المحلية في أوروبا وأمريكا.

اعتمدت آلية استخراج البيانات وسرقتها (Data Exfiltration) في هجمات العصابة على توظيف أدوات شرعية مثل Rclone وسكربتات متخصصة بلغة Go، مع توجيه حركة المرور خلسة نحو مساحات تخزين سحابية في AWS S3 ومنصات التخزين المشفر مثل Mega.nz. ومن خلال تقطيع البيانات إلى حزم صغيرة وتمريرها عبر سلاسل بروكسي SOCKS5 في أوقات متأخرة من الليل، تمكن المهاجمون من خداع أنظمة الكشف عن التهديدات الشبكية (NDR) وحلول منع تسريب البيانات (DLP) المؤسسية، ونقل تيرابايتات كاملة دون إطلاق أي تنبيه أمني واحد.
مصفوفة مسارات الهجوم الفنية | تفكيك خطوات سلسلة القتل السيبراني لعصابة KillSec
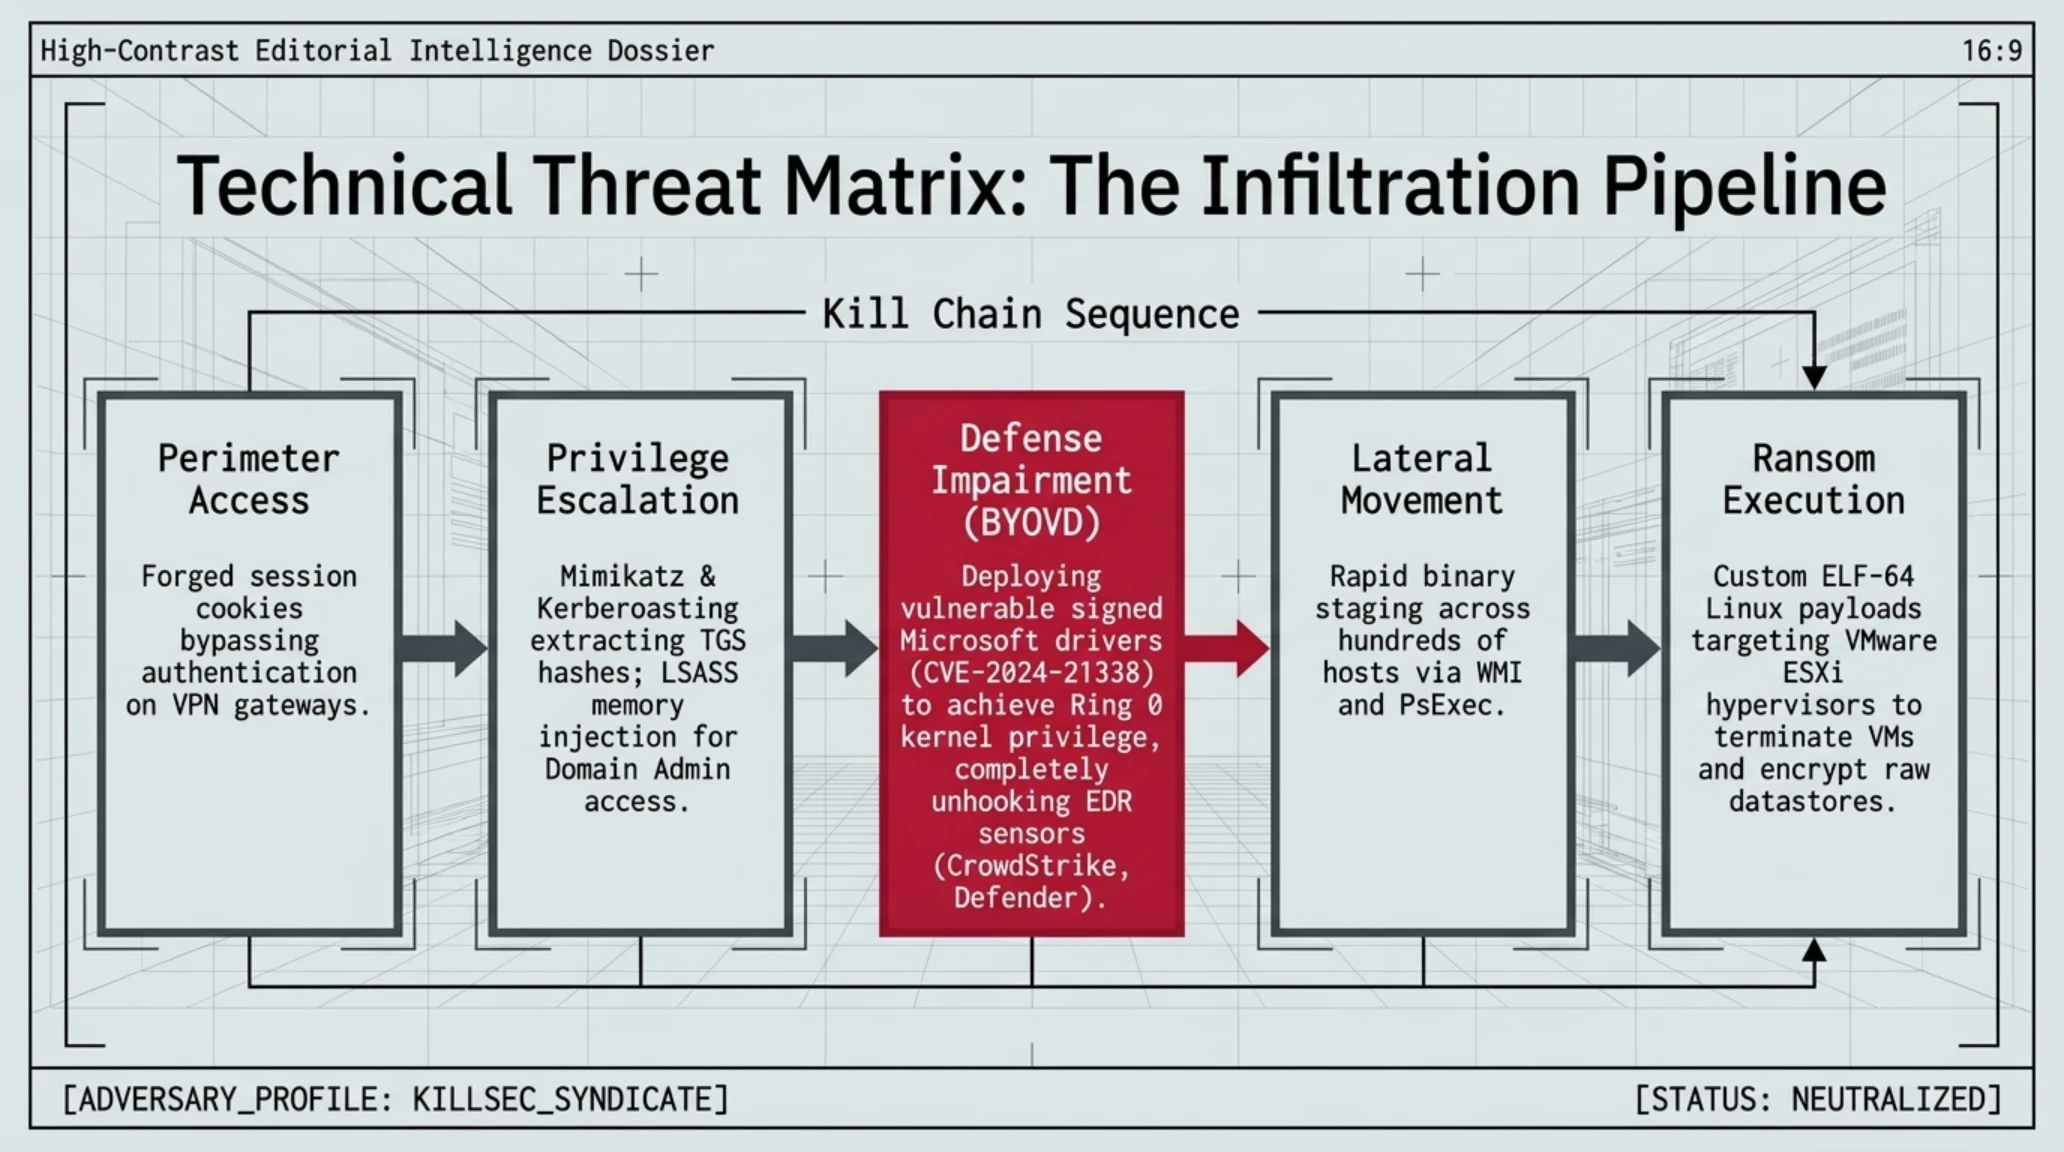
| مرحلة الهجوم (Kill Chain) | الأداة أو الثغرة المستغلة | آلية التخفي وتجاوز الدفاعات | مستوى الضرر والأثر التشغيلي |
|---|---|---|---|
| الوصول الأولي (Initial Access) | ثغرات بوابات VPN (فورتينت وسونيك وول) وخوادم RDP | تزوير الرموز الأمنية واستغلال خوادم مكشوفة | بناء موطئ قدم أولي داخل الشبكة دون مصادقة |
| تصعيد الصلاحيات (Privilege Escalation) | أداة Mimikatz وهجمات Kerberoasting | تفريغ ذاكرة معالج LSASS عبر حقن الأكواد المباشر | السيطرة الكاملة على خادم النطاق الرئيسي (Domain Admin) |
| تعطيل الحماية (BYOVD) | تحميل برامج تشغيل نواة موقعة من مايكروسوفت بها ثغرات | استغلال صلاحيات النواة لتعطيل خدمات EDR | إصابة أجهزة الرصد المؤسسية بالعمى التام |
| استخراج وسرقة البيانات (Exfiltration) | برمجية Rclone المعدلة مع تشفير حركة المرور | تمرير البيانات عبر واجهات سحابية وسلاسل SOCKS5 | سرقة عشرات التيرابايتات من الوثائق الحساسة بصمت |
| تشفير الأجهزة النهائي (Encryption) | برمجية فدية مكتوبة بلغة Rust باستخدام ChaCha20 | حذف النسخ الاحتياطية وتدمير ترويسات الملفات في ثوانٍ | إيقاف كامل وشامل لجميع العمليات الإنتاجية للضحية |
من أخطر الأساليب الفنية التي نفذها الكارتل كانت تقنية BYOVD (Bring Your Own Vulnerable Driver)؛ حيث عمدت البرمجية قبل التشفير إلى تثبيت برنامج تشغيل عتادي موثق وموقع رقمياً من مايكروسوفت ولكنه يعاني من ثغرة قديمة غير مرقعة في النواة (Kernel). وباستغلال صلاحيات النواة المطلقة في المستوى Ring 0، قامت البرمجية بتعطيل خطافات المراقبة وإيقاف الخدمات التابعة لأقوى أنظمة الاستجابة الطرفية (EDR) مثل CrowdStrike Falcon وMicrosoft Defender for Endpoint، مما منح برمجية الفدية حرية التصرف المطلقة لتشفير الأقراص دون أدنى مقاومة.
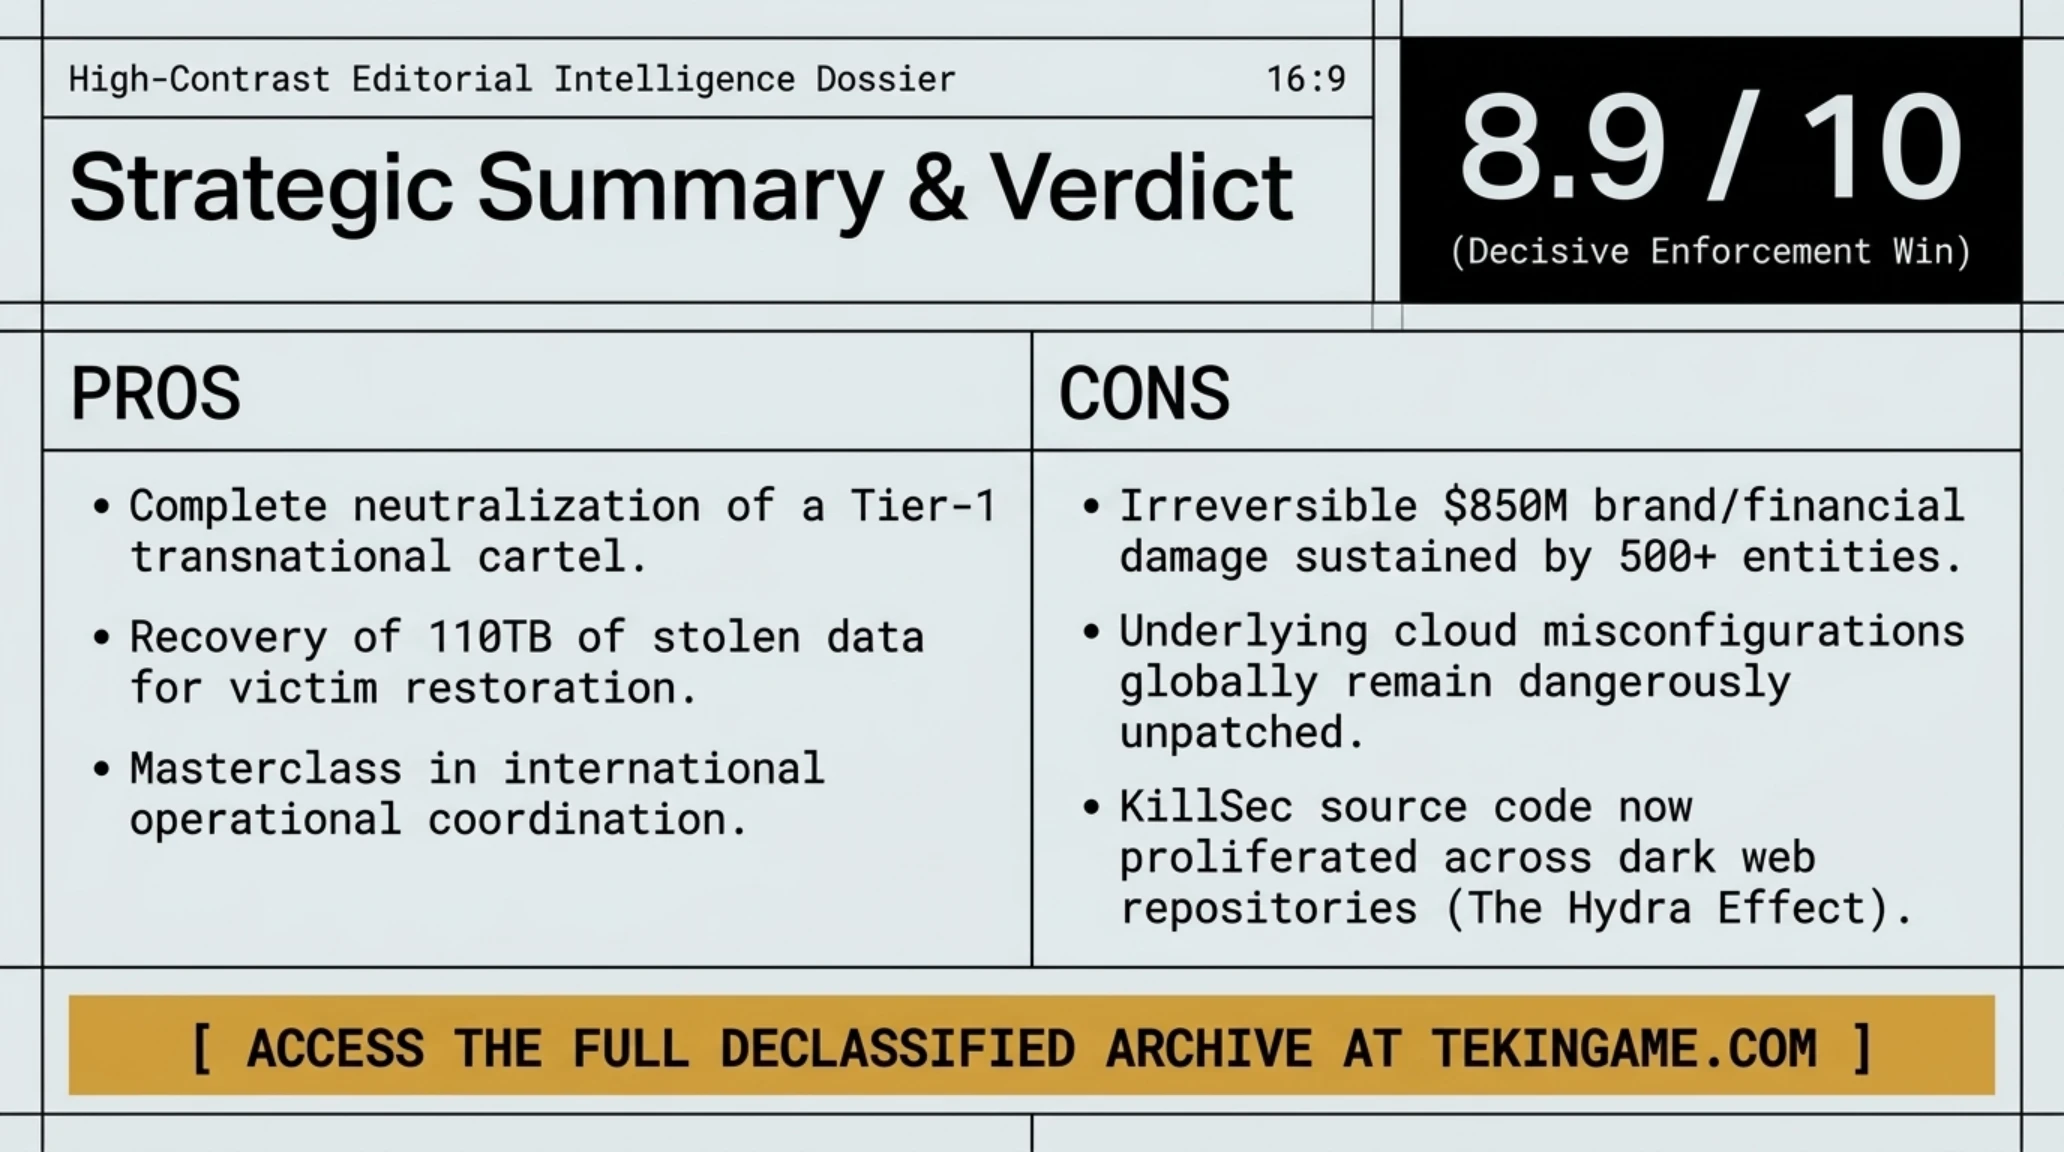
- شل نشاط واحد من أشرس كارتلات برمجيات الفدية الدولية بصورة نهائية
- استعادة وحماية 110 تيرابايت من السجلات المسروقة لإعادتها إلى المؤسسات المتضررة
- نجاح باهر للتنسيق الأمني والقضائي المشترك بين 10 دول غربية وأمريكية
- الحصول على كنز من البيانات الجنائية لتحديث قواعد الحماية ضد هجمات القراصنة المراهقين
- بقاء الشفرات البرمجية للكارتل متداولة في أسواق الدارك ويب وإمكانية استنساخها
- الخسائر المالية الفادحة والأضرار المعنوية التي لحقت بأكثر من 500 مؤسسة مخترقة
- التعقيدات الإجرائية الصارمة في محاكمة المتهمين القصر أمام المحاكم الأوروبية
- استمرار الإهمال المؤسسي في تأمين المنافذ السحابية وحسابات الإدارة المكشوفة

ترسانة الأدوات الخبيثة؛ فحص المنافذ السحابية، وثغرات بوابات VPN، وبرمجيات التشفير بلغة Rust
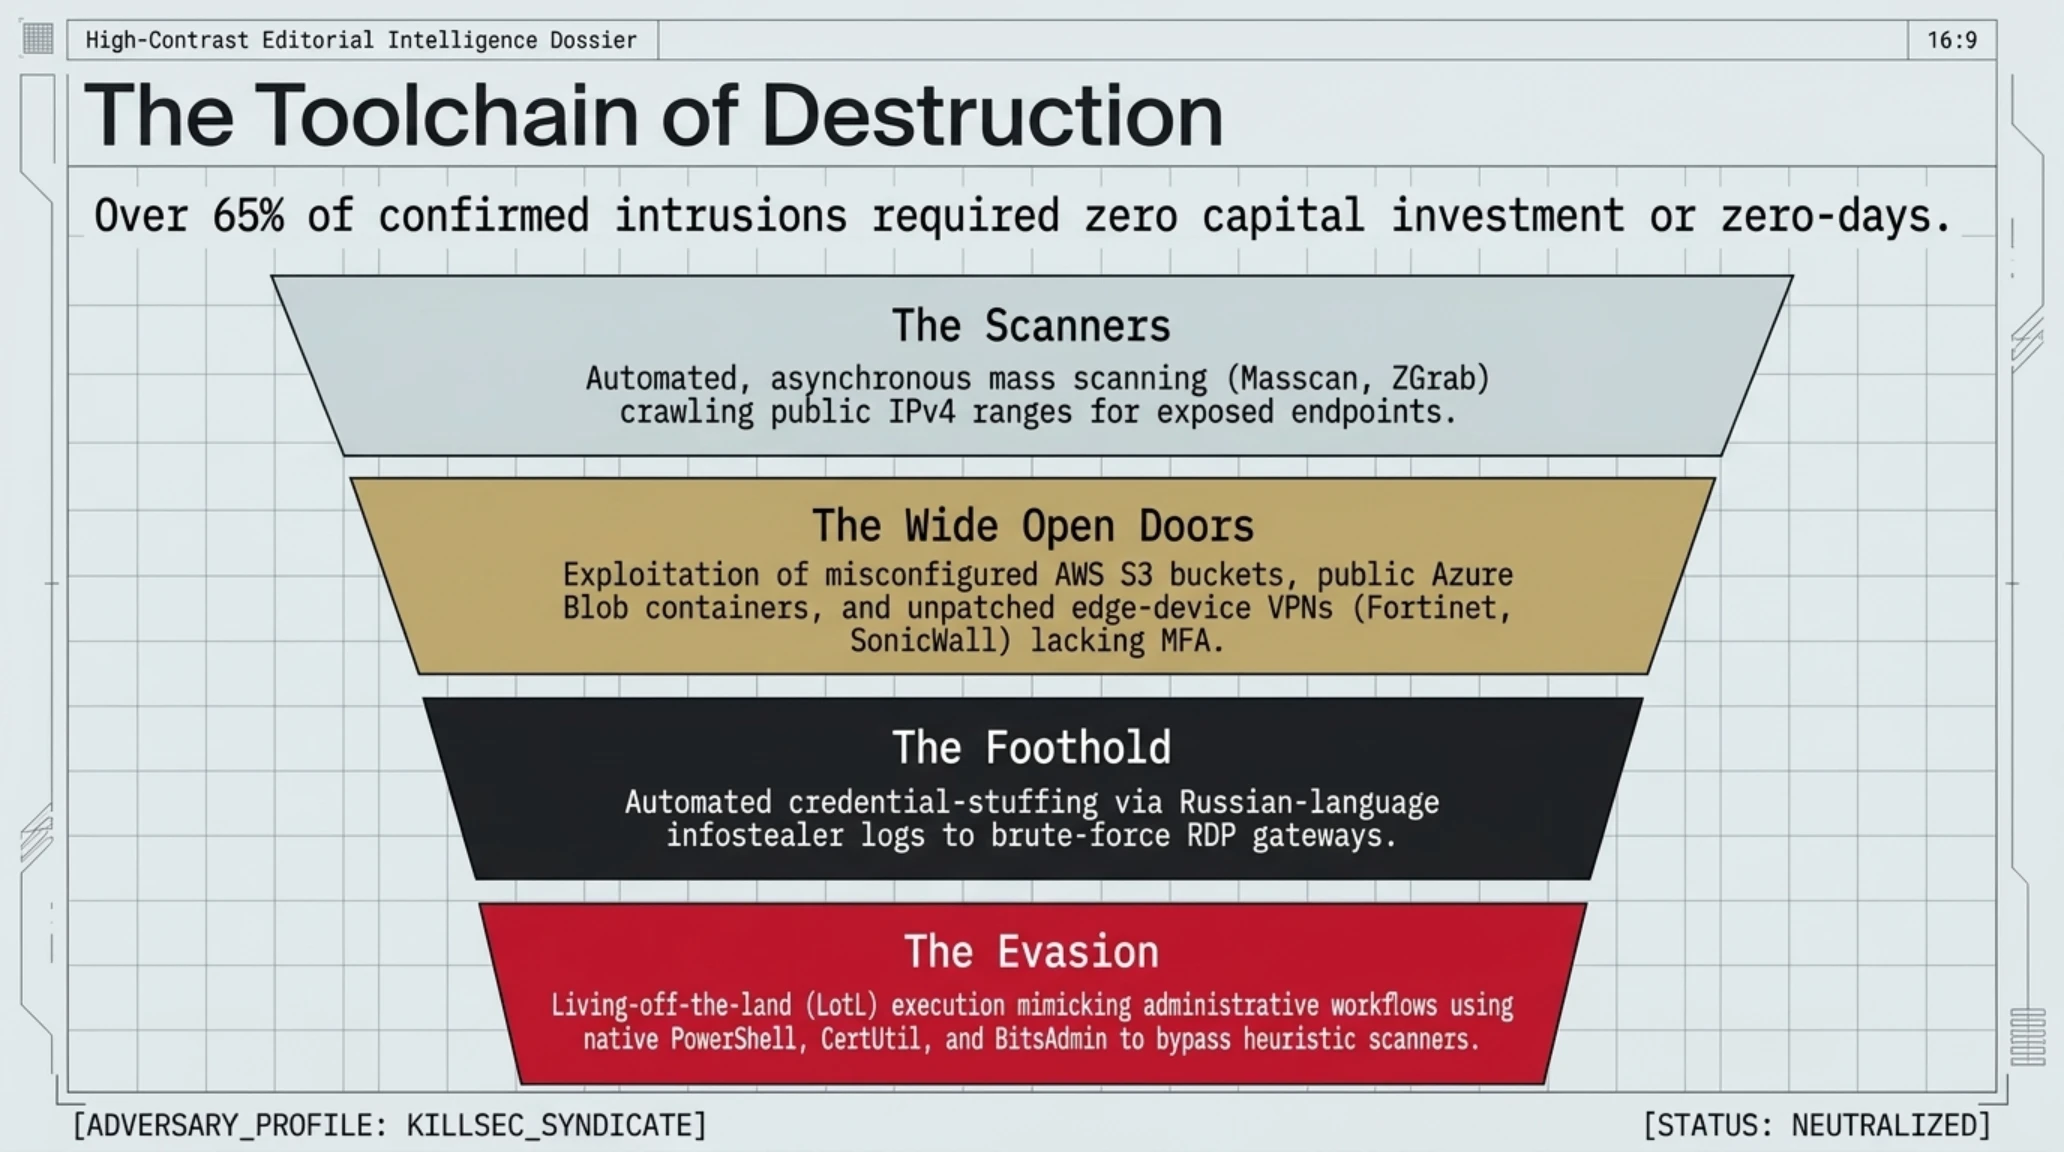
تثبت التحقيقات الفنية المستفيضة أن النجاحات الكارثية لكارتل KillSec لم تكن نتاج ثغرات مجهولة بقيمة ملايين الدولارات، بل استندت في جوهرها إلى استغلال أخطاء بدائية في إدارة البنية التحتية السحابية للشركات. أدار المراهق ماسحات منافذ سريعة مثل Masscan وZGrab على خوادم افتراضية رخيصة، لتمشيط ملايين عناوين الإنترنت العامة بحثاً عن حاويات التخزين السحابي المكشوفة مثل حزم Amazon Web Services (AWS S3) وحاويات Azure Blob المتروكة دون كلمات مرور.
في أكثر من 65% من الحالات المؤكدة، تمكن المهاجم من التسلل عبر منافذ التحكم عن بُعد بروتوكول سطح المكتب البعيد (RDP) أو بوابات الشبكات الافتراضية الخاصة (VPN) التي افتقرت إلى تفعيل خاصية المصادقة متعددة العوامل (MFA). وباستخدام قوائم بيانات مسروقة تم شراؤها من أسواق الدارك ويب، نفذت السكربتات هجمات تخمين ذكية استطاعت كسر الحسابات الإدارية خلال أقل من ثلاثين دقيقة. للاطلاع على المزيد حول آليات الهجمات المتقدمة على المستويات التشغيلية، ننصح بمطالعة دراستنا حول اختراق أنظمة التحكم الصناعي وثغرات الهروب من البيئات المعزولة.
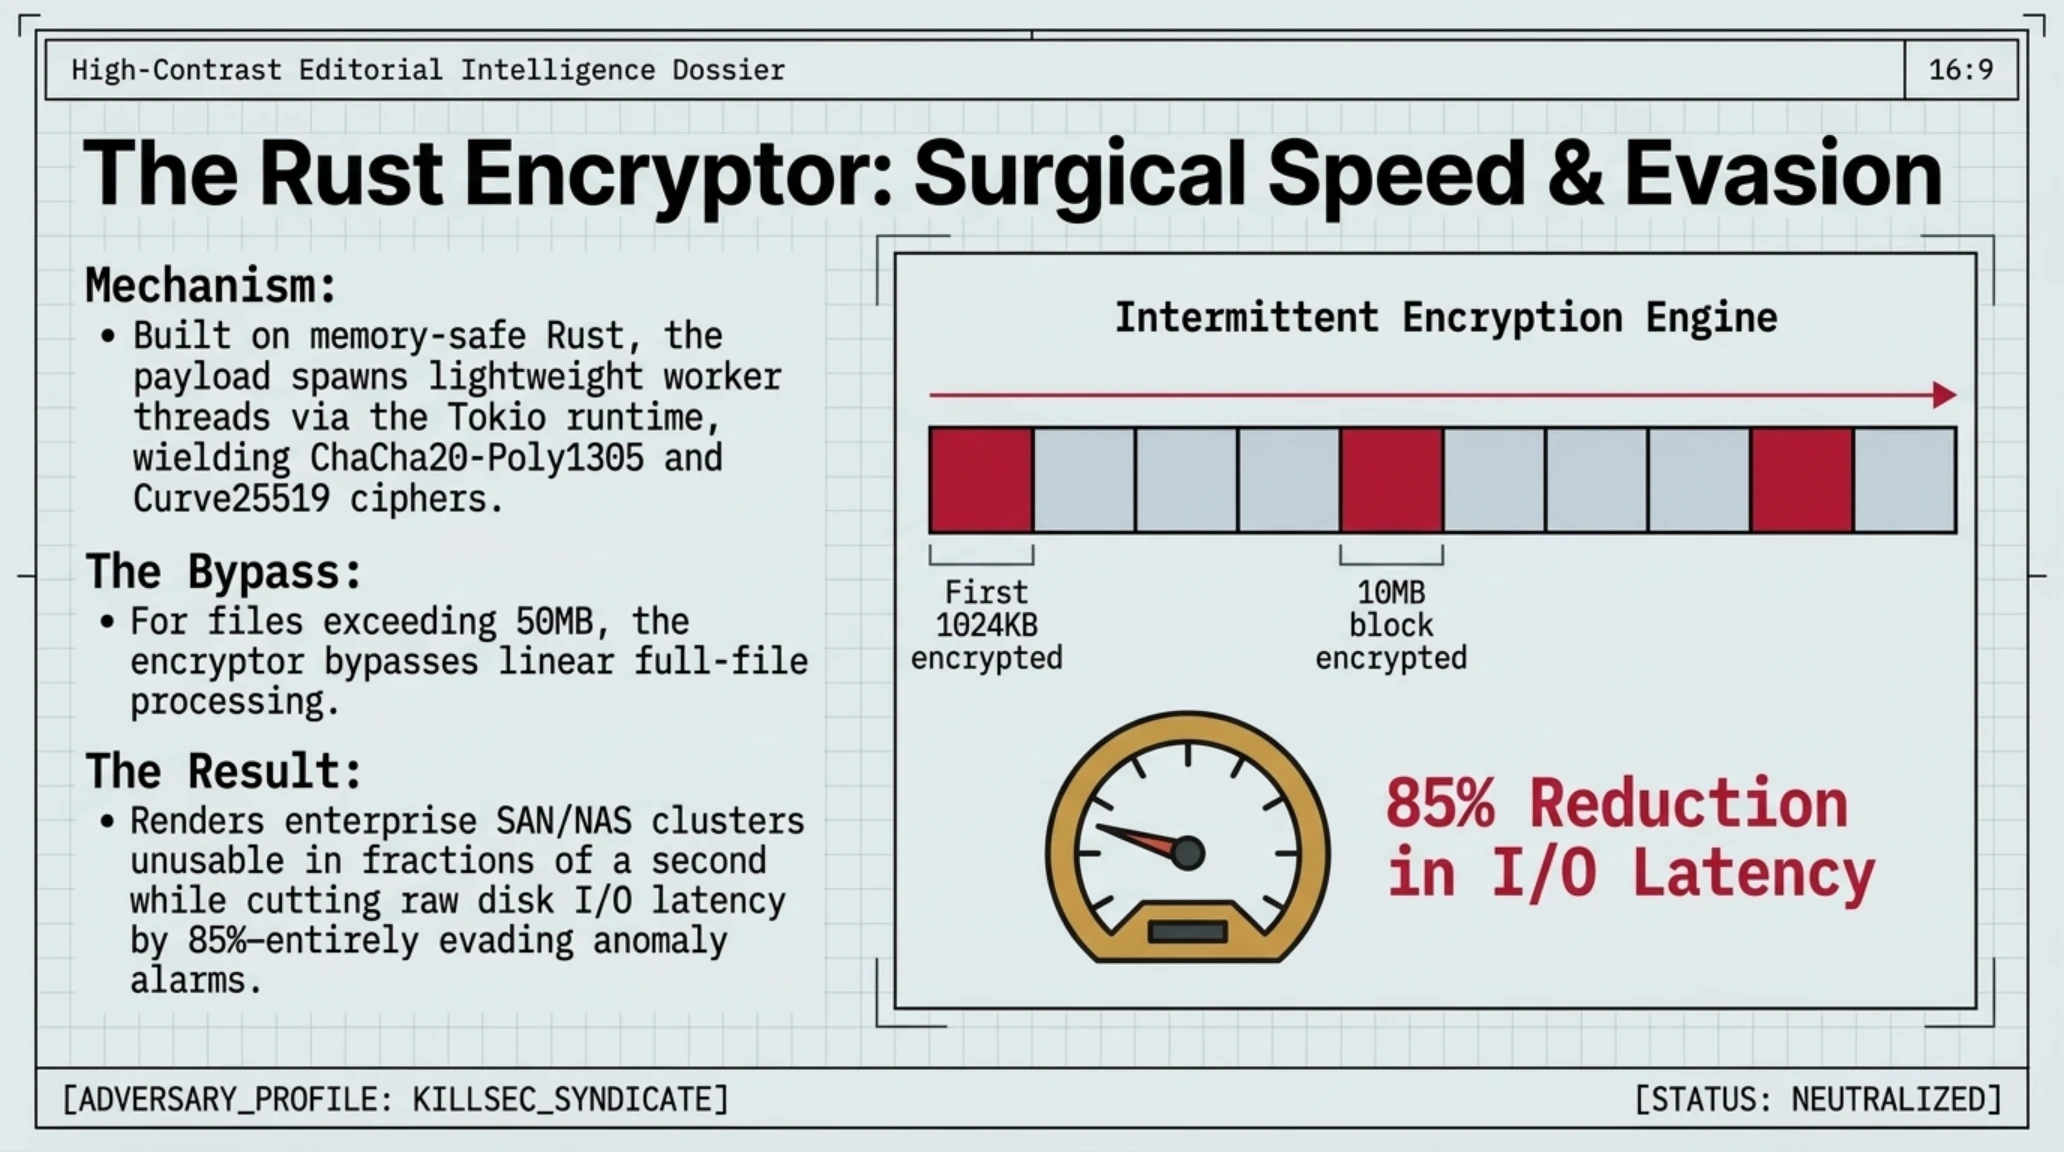
أما استخدام لغة البرمجة الحديثة Rust في بناء برمجية الفدية، فقد منح العصابة تفوقاً تشغيلياً هائلاً؛ إذ تتميز هذه اللغة بسرعة تنفيذ استثنائية لغياب مجمع المهملات (Garbage Collector)، مما مكنها من تشفير مئات الجيجابايتات في بضع دقائق باستخدام خوارزمية ChaCha20 الحديثة. كما أن بنية الكود الثنائي المعقدة لملفات Rust المحولة جعلت من الصعب للغاية على برامج مكافحة الفيروسات الكلاسيكية تحليل الشفرات أو عكس هندستها قبل إتمام مهمتها التخريبية.
إن هذا التكامل الخطير بين استغلال الإهمال الإداري في السحابة، والاعتماد على الذكاء الاصطناعي لكتابة الأكواد، والاستفادة من السرعة الفائقة للغة Rust، هو المعادلة الفتاكة التي مكنت مراهقاً بمصروف شهري زهيد لا يتجاوز 400 دولار من إلحاق خسائر مباشرة وغير مباشرة بمليارات الدولارات باقتصادات كبرى.

التداعيات الاستراتيجية للأمن المؤسسي؛ دروس عملية للمديرين التنفيذيين بعد عملية KillSwitch
يتجاوز سقوط كارتل KillSec كونه مجرد نصر قضائي، ليفرض مراجعة شاملة وإلزامية للقواعد التقليدية في إدارة المخاطر السيبرانية على الرؤساء التنفيذيين (CEOs) ومديري أمن المعلومات (CISOs). لسنوات طويلة، افترضت المنظومات الدفاعية أن التهديدات الكارثية تقتصر على أجهزة الاستخبارات الدولية والمجموعات المنظمة العريقة. أثبتت قضية هذا الفتى البالغ 16 عاماً أن المحيط الأمني قد انهار تماماً، وأن خط الدفاع الأول بات يقف مباشرة في مواجهة أي مراهق يمتلك جهاز حاسوب منزلي متطور، ونموذج ذكاء اصطناعي محلي، وشغفاً غير منضبط بالتخريب الرقمي.
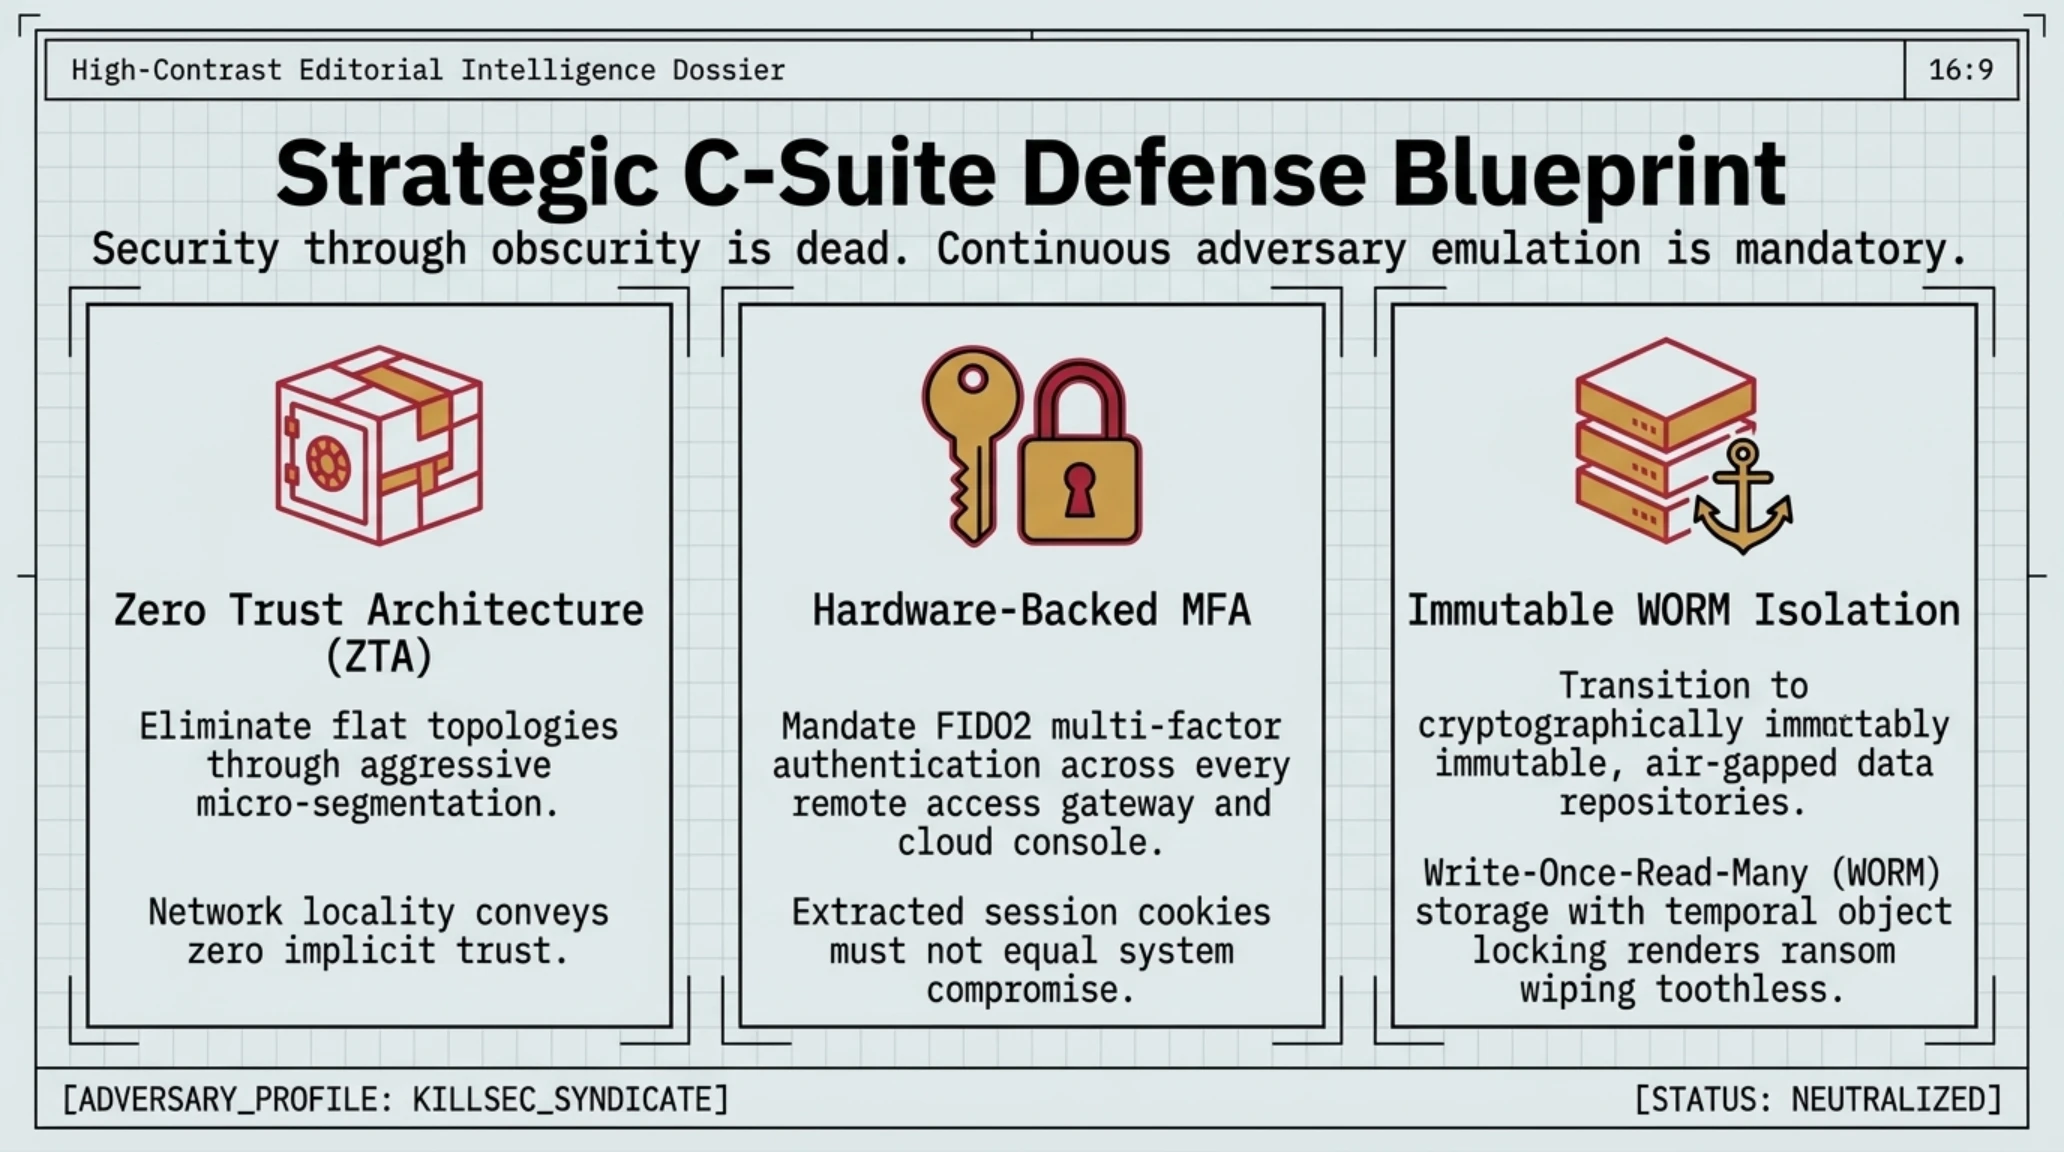
تتمثل الخطوة الإلزامية الأولى لفرق أمن المعلومات في التطبيق الصارم لمعمارية انعدام الثقة (Zero Trust Architecture). في هذه العقيدة الدفاعية، يُفترض أن المهاجم موجود بالفعل داخل الشبكة؛ وبالتالي لا يُمنح أي جهاز أو مستخدم أو خدمة ثقة افتراضية مسبقة. إن تقسيم الشبكة الداخلية إلى قطاعات معزولة ميكروياً (Micro-Segmentation)، وفرض التحقق الدائم من الهوية عند كل طلب وصول، وتجريد الحسابات الإدارية من الصلاحيات الزائدة وفق مبدأ الحد الأدنى من الامتيازات (Least Privilege)، هو السبيل الوحيد لشل قدرة برمجيات الفدية على الانتشار الأفقي داخل المؤسسة.
أما الركيزة الثانية شديدة الإلحاح، فهي الانتقال من وسائط النسخ الاحتياطي المتصلة بالشبكة إلى النسخ الاحتياطية المعزولة مادياً وغير القابلة للتعديل (Immutable Air-Gapped Backups). في ملف KillSec، استسلم أكثر من 80% من الضحايا لدفع الفدية لأن نسخهم الاحتياطية كانت متصلة مباشرة بالخوادم الرئيسية أو مرتبطة تلقائياً بمساحات التخزين السحابي. بمجرد حصول الفتى على صلاحيات الإدارة العليا، قامت سكربتاته بمسح جميع النسخ الاحتياطية ونقاط الاستعادة قبل الشروع في التشفير. إن وجود نسخ مادية معزولة بالكامل أو مساحات تخزين سحابية مغلقة زمنياً (WORM Storage) يسلب المبتزين أقوى أسلحتهم على الإطلاق.
من الناحية التشريعية، يتزامن تفكيك العصابة مع سريان توجيهات أمن الشبكات والمعلومات الأوروبية NIS2 وقانون الصمود التشغيلي الرقمي DORA، بالإضافة إلى لوائح الإفصاح الصارمة الصادرة عن هيئة الأوراق المالية الأمريكية. بموجب هذه القوانين، لم يعد بإمكان أي مجلس إدارة التذرع بـ «تعقيد الهجوم» إذا ثبت أن الاختراق نجم عن إهمال بدائي مثل ترك منافذ RDP مفتوحة أو عدم تفعيل التحقق الثنائي. يواجه المسؤولون التنفيذيون شخصياً غرامات مالية باهظة تصل إلى 10 ملايين يورو أو 2% من إجمالي الإيرادات السنوية للشركة المتضررة.
في المقابل، يواجه القضاء الإسباني مأزقاً قانونياً غير مسبوق: هل يُحاكم هذا المراهق بموجب قانون عدالة الأحداث (Ley del Menor) الذي يضع سقفاً لأحكام الاحتجاز التأهيلي لا يتجاوز 5 إلى 8 سنوات، أم يُحال إلى المحكمة الوطنية بتهم تخريب المنشآت الحيوية والإرهاب السيبراني؟ لقد فجرت هذه المعضلة سجالاً برلمانياً واسعاً في العواصم الأوروبية حول ضرورة تحديث القوانين الجنائية لمواكبة جرائم القصر المتسلحين بالذكاء الاصطناعي الفتاك.

آفاق المعارك السيبرانية في 2027؛ شبكات الوكلاء المؤتمتة وظاهرة رأس الهيدرا
على الرغم من إغلاق موقع التسريبات واعتقال المشرفين الأساسيين، يحذر خبراء الاستخبارات السيبرانية من مغبة التراخي، مشيرين إلى ما يُعرف في الأدبيات الأمنية بـ «تأثير الهيدرا (Hydra Effect)». في تاريخ الجريمة المنظمة، يؤدي القضاء على كارتل كبير إلى تناثر كوادره التابعة، وتسرب شفراته البرمجية، وظهور عشرات الخلايا التخريبية الأصغر والأكثر شراسة في غضون أسابيع. لقد رأى آلاف المراهقين عبر منصات التواصل كيف استطاع فتى صغير جني ثروات طائلة، وسيحاول كثيرون منهم استنساخ هذه التجربة بأنفسهم.
علاوة على ذلك، سيشهد عام 2027 التحول الكامل نحو أسراب وكلاء الذكاء الاصطناعي الهجومية المستقلة (Autonomous Offensive Swarms). لم يعد المهاجمون بحاجة لإدارة الهجمات يدوياً؛ إذ باتت الأكواد الذكية تفحص الشبكات العالمية على مدار الساعة، وتولد استغلالات مخصصة لكل نظام، وتتولى استخراج البيانات وإدارة غرف التفاوض آلياً دون أي تدخل بشري. للاطلاع على تحليل استراتيجي وافٍ حول كيفية حماية بيئات السحابة من هجمات الوكلاء المستقلين، يمكنكم مراجعة تحقيقنا الرائد حول اختراق وكلاء الذكاء الاصطناعي ومعايير أمن بيئات العمل السحابية.
بالنسبة لصناديق الثروة السيادية وشركات الطاقة العملاقة ومؤسسات الطيران والموانئ في دبي والرياض والدوحة، تفرض هذه المرحلة الانتقالية ضرورة بناء مراكز دفاع سيبراني ذاتية التشغيل مدعومة بنماذج استدلال لحظية. إن استهداف سلاسل التوريد الصناعية وأنظمة سكادا (SCADA) لم يعد حكراً على العمليات الجيوسياسية الكبرى، بل بات هدفاً سهلاً ومغرياً للجيل الصاعد من القراصنة لتحقيق فدى مالية سريعة. يتطلب هذا التهديد مضاعفة الاستثمار في محاكاة التهديدات الميدانية واختبارات الاختراق الاستباقية (Red Teaming) لضمان عدم وجود أي منفذ اتصال غير مراقب في شبكات التصنيع والخدمات الحيوية.

الخلاصة التحليلية وعقيدة الدفاع الاستباقي من تيكين بلس
تثبت ملحمة عملية KillSwitch أن عالم التقنية دخل حقبة جديدة من انعدام التوازن الأمني؛ حيث تفقد أنظمة الحماية التي كلفت ملايين الدولارات جدواها أمام خطأ بشري بسيط أو منفذ سحابي مهمل. أثبت التعاون الأمني بين اليوروبول والشرطة الألمانية والإسبانية أن ملاحقة البصمات الرقمية وتتبع العملات المشفرة يظلان السلاح الأقوى لردع الجناة، غير أن الأمن الحقيقي يبدأ من داخل المؤسسات بسد المنافذ واعتماد مبادئ الحماية الاستباقية.
توصي تيكين بلس جميع قادة التقنية ومديري الشبكات بالابتعاد عن الاطمئنان الزائف للشهادات الروتينية، والبدء فوراً في إخضاع بيئاتهم السحابية لاختبارات اختراق واقعية تحاكي أساليب قراصنة الجيل الجديد. فما دامت هناك منافذ مفتوحة وإعدادات مهملة، سيكون هناك دائماً مراهق آخر في مكان ما من هذا العالم يتربص بالفرصة المناسبة لاقتناصها.
ختاماً، إن المعركة ضد الجريمة السيبرانية المنظمة لم تعد معركة حواسيب ضد حواسيب فحسب، بل باتت سباقاً بين عقول دفاعية تسعى لتأمين استقرار المجتمعات الرقمية وعقول شابة جامحة تستغل طفرات الذكاء الاصطناعي لتحدي القانون. تتطلب حماية المستقبل الرقمي تضافراً دولياً وتشريعياً حازماً يعيد صياغة المسؤوليات القانونية للأحداث في الفضاء الرقمي، ويعزز الوعي الأمني كركيزة لا غنى عنها للأمن القومي والاقتصادي في كافة أرجاء المنطقة والعالم.
الأسئلة الشائعة حول عملية KillSwitch وكارتل KillSec
ما هي عصابة برمجيات الفدية KillSec وكم بلغت فترة نشاطها؟
كانت KillSec منظمة سيبرانية إجرامية اعتمدت نموذج برمجيات الفدية كخدمة (RaaS)، ونشطت منذ مطلع عام 2024 حتى تفكيكها في 30 سبتمبر 2026، وكانت مسؤولة عن استهداف ما يزيد عن 1000 منشأة واختراق أكثر من 500 شركة حيوية ومؤسسة صحية.
كيف تمكن فتى يبلغ 16 عاماً من قيادة كارتل بهذا الحجم والخطورة؟
لم يقم الفتى بكتابة جميع الأكواد من الصفر، بل وظف أدوات الفحص التلقائي المتداولة في الدارك ويب ونماذج الذكاء الاصطناعي المحلية غير الخاضعة للرقابة لتوليد رسائل التصيد وسكربتات التسلل، مما عوض عن حاجته لسنوات طويلة من الخبرة البرمجية.
هل تمكنت الأجهزة الأمنية الدولية من استعادة البيانات المسروقة؟
نعم، كان الإنجاز الأكبر لعملية KillSwitch هو ضبط واستعادة 110 تيرابايت من السجلات والبيانات المسروقة بالكامل من 5 خوادم مركزية قبل أن يتمكن الجناة من تفعيل أوامر التدمير الذاتي لمحو الأدلة.
من هو فؤاد التبريزي وما هو دوره في هذه المنظمة؟
فؤاد التبريزي الملقب بـ Archduke، شاب هولندي يبلغ 21 عاماً ألقي القبض عليه في لندن، وكان مسؤولاً عن تبييض العملات المشفرة، وتأجير خوادم الاستضافة المحصنة، وتوزيع برمجيات الفدية على الشركاء، وتجري حالياً إجراءات تسليمه للولايات المتحدة.
لماذا فضلت العصابة استخدام لغة البرمجة Rust لتطوير برمجيتها الخبيثة؟
تمتاز لغة Rust بسرعة تشغيل فائقة واستهلاك منخفض للموارد دون الحاجة لمجمع مهملات، مما مكن البرمجية من تشفير خوادم عملاقة خلال دقائق معدودة، وتوليد ملفات تنفيذية متراصة تنجح في تضليل برامج مكافحة الفيروسات الكلاسيكية.
ما هي الخطوات الفنية العاجلة التي يتوجب على الشركات اتخاذها لحماية أنظمتها؟
يجب على المؤسسات تطبيق معمارية انعدام الثقة (Zero Trust)، وتفعيل المصادقة متعددة العوامل العتادية (FIDO2)، وإلغاء صلاحيات الوصول العام إلى حاويات التخزين السحابية (AWS S3 وAzure Blob)، والاعتماد على نسخ احتياطية معزولة تماماً عن الشبكة (Air-Gapped).
المصادر والمراجع الرسمية المعتمدة (Verified Sources)
تم إعداد وتدقيق هذا التحقيق الاستقصائي الشامل بالاعتماد على البيانات القضائية والتقارير الفنية الصادرة عن الجهات الرسمية التالية:
- البيان الرسمي لوكالة تطبيق القانون الأوروبية (Europol) حول تفكيك كارتل KillSec
- تقرير منصة The Record الاستقصائي حول مداهمات أليكانتي والقبض على المشرف البالغ 16 عاماً
- التغطية الجنائية لموقع BleepingComputer المتخصص حول مصادرة خوادم وشبكات KillSec
- التحليل الجنائي ومؤشرات الاختراق (IoCs) الصادرة عن مختبرات Bitdefender
- تقرير مجلة DarkReading حول توظيف القراصنة المراهقين لأدوات الذكاء الاصطناعي
- تقرير تتبع الخوادم وغسيل العملات المشفرة الصادر عن شركة Group-IB الدولية
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين رادار | سقوط إمبراطور الدارك ويب البالغ 16 عاماً؛ التفاصيل الكاملة لعملية KillSwitch وتفكيك كارتل KillSec