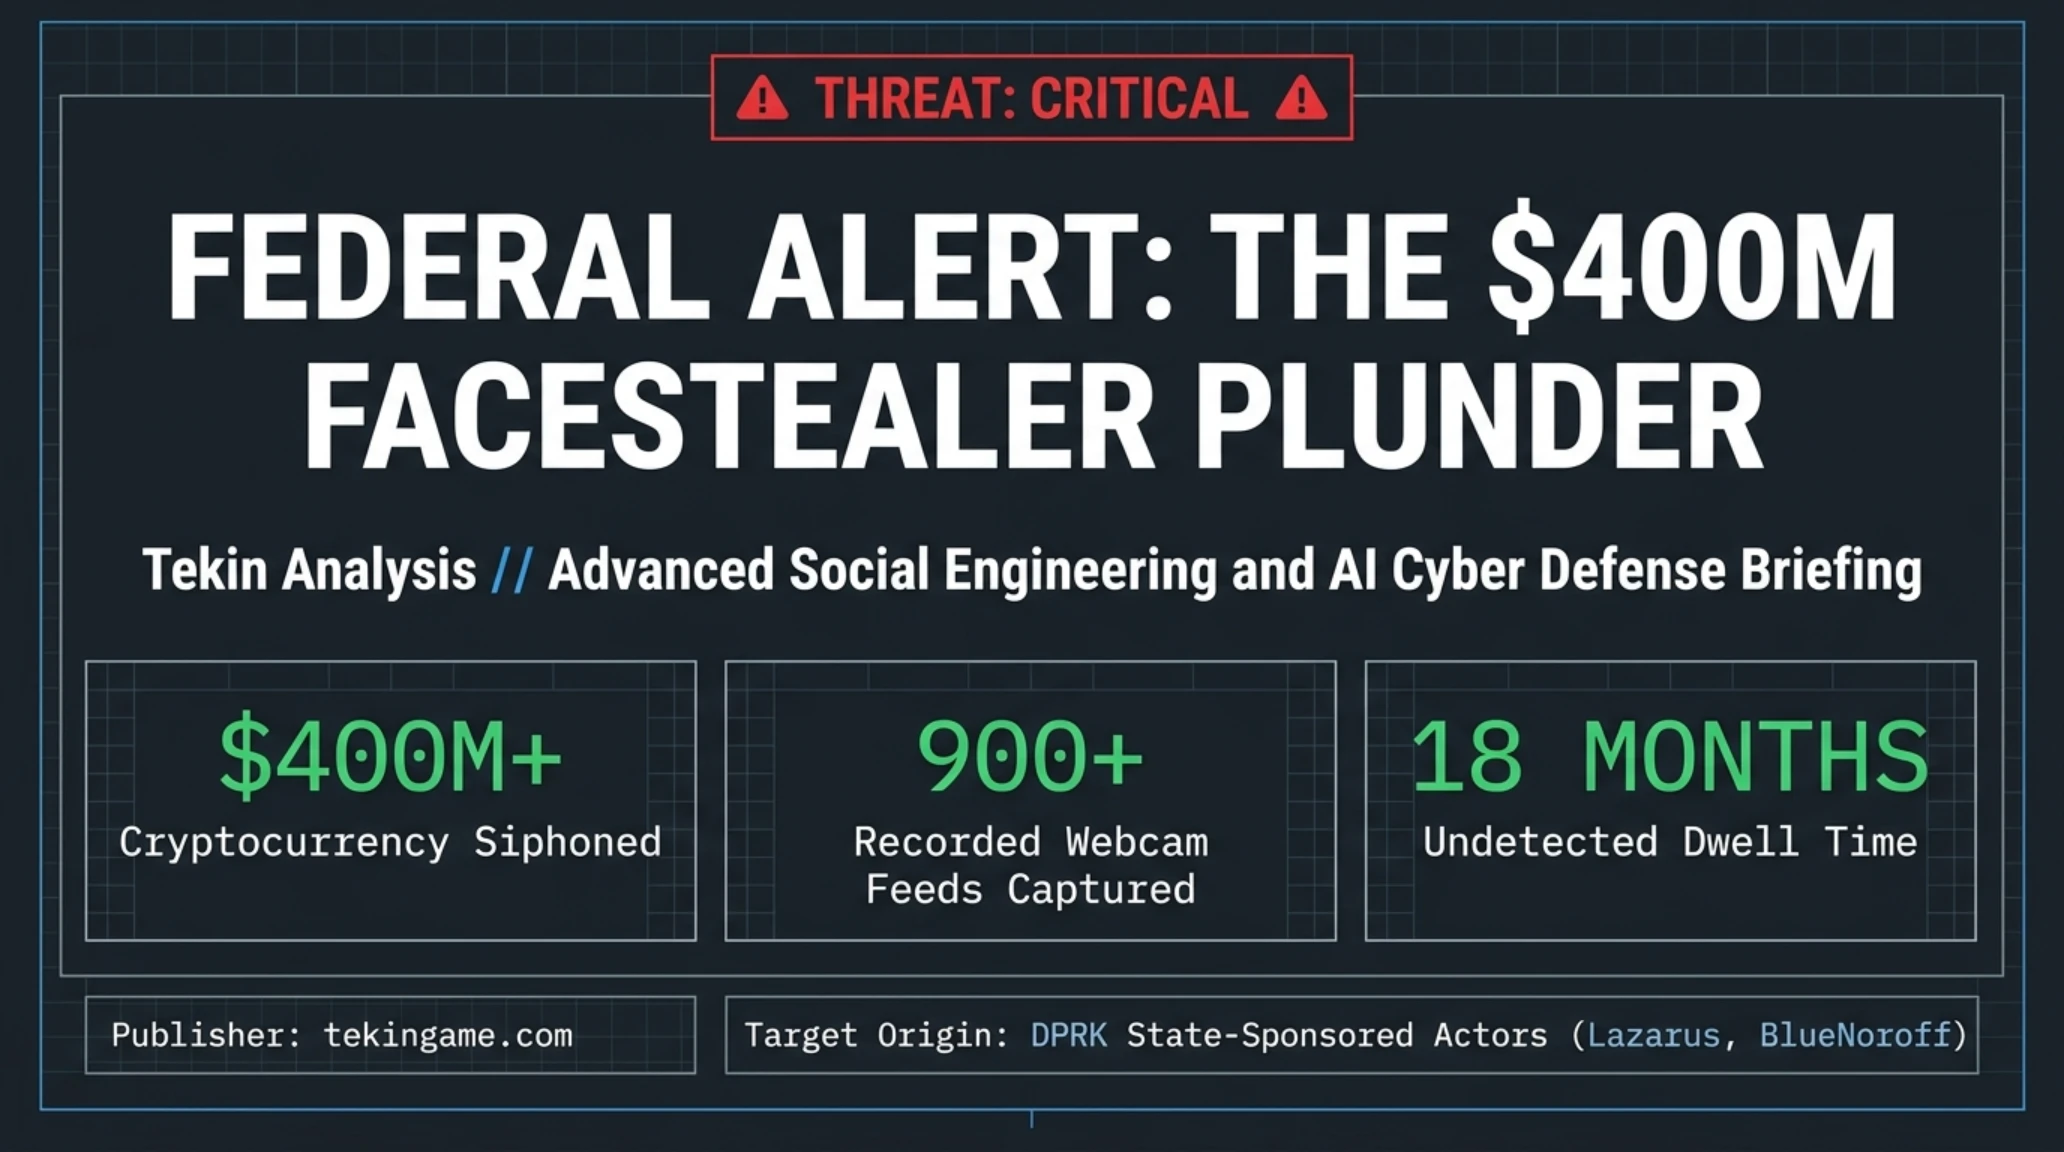
يقدم ملف تيكين أناليز تشريحاً جنائياً للتحذير المشترك الصادر عن مكتب التحقيقات الفيدرالي ووزارة العدل الأمريكية بشأن عملية FaceStealer، التي نهب خلالها قراصنة كوريا الشمالية (BlueNoroff / Sapphire Sleet) أكثر من 400 مليون دولار من أصول الكريبتو عبر التزييف العميق اللحظي في مكالمات زوم وتيمز. يستعرض التقرير سلسلة برمجيات سرقة الجلسات، ومصادرة أرشيف 900 كاميرا مسجلة سراً، وبروتوكول الدفاع بانعدام الثقة.
تيكين أناليز | تفكيك معماري لنهب 400 مليون دولار في عملية FaceStealer عبر مكالمات الفيديو المزيفة وأرشيف 900 كاميرا مخترقة
أطلق التحذير الأمني المشترك وغير المسبوق الصادر عن مكتب التحقيقات الفيدرالي الأمريكي (FBI) ووزارة العدل الأمريكية في نوفمبر 2026 جرس إنذار مدوياً في أرجاء صناعة تقنية المعلومات، والأنظمة المالية اللامركزية، ومجتمعات تطوير البرمجيات مفتوحة المصدر حول العالم. ووفقاً للوثائق الرسمية ومحاضر المحاكم الفيدرالية، نجحت مجموعات قرصنة سيبرانية متقدمة تابعة لحكومة كوريا الشمالية، تُعرف في الأوساط الأمنية بأسماء BlueNoroff و Sapphire Sleet و Lazarus Group، في سرقة أكثر من 400 مليون دولار من الأصول الرقمية لشركات الويب 3 ومنصات البلوكشين على مدار 18 شهراً من خلال عملية احتيال معقدة حملت الاسم الرمزي FaceStealer.
إن ما يميز حملة FaceStealer عن هجمات التصيد الاحتيالي التقليدية ورسائل البريد المزيفة هو انتقالها الجريء من حيز الخداع النصي إلى فضاء انتحال الشخصيات البصري والإدراكي التفاعلي اللحظي. فمن خلال الاستيلاء المسبق على حسابات مهنية حقيقية على منصات لينكدإن وتليغرام وسلاك، يقوم المهاجمون بدعوة الضحايا إلى اجتماعات مرئية عبر زوم أو مايكروسوفت تيمز، ثم يبثون مقاطع تزييف عميق فائقة الواقعية لشخصيات استثمارية وتقنية بارزة، محطمين بذلك أعلى مستويات الحذر الإنساني والمهني في ثوان معدودة.
ويرى المحللون الاستراتيجيون أن انتقال مجموعات القرصنة نحو التزييف المباشر يعكس وصول الهندسة الاجتماعية إلى مرحلتها الرابعة؛ حيث لم يعد المهاجم بحاجة إلى مهارات صياغة متقدمة لرسائل البريد الإلكتروني أو اصطناع وثائق PDF مفخخة يمكن للبرمجيات الأمنية اكتشافها بسهولة. إن مواجهة الضحية عبر شاشة الفيديو وجهًا لوجه تخلق حالة من الضغط النفسي اللحظي والاندفاع العاطفي الذي يعطل التفكير النقدي، مما يجعل الضحايا أكثر استعداداً لتنفيذ التوجيهات التقنية الخطيرة دون إخضاعها للفحص المؤسسي المعتاد.
الرؤية الاستراتيجية وأبرز النقاط الجوهرية لعملية FaceStealer
كابوس FaceStealer؛ كيف تحول الذكاء الاصطناعي الإدراكي إلى سلاح لنهب 400 مليون دولار؟
يثبت التحليل الهيكلي لملفات التحقيقات الفيدرالية أن حملة FaceStealer تمثل نقطة تحول استراتيجية في تاريخ الهندسة الاجتماعية، حيث انتقل المهاجمون من استغلال الثغرات البرمجية في الأنظمة إلى استغلال الثغرات الإدراكية والمعرفية في الدماغ البشري. ففي الهجمات الإلكترونية التقليدية، كان المهاجمون يبحثون عن ثغرات يوم الصفر المكلفة أو روابط خبيثة مكشوفة؛ أما في هذه الحملة، فقد استغل القراصنة أثمن ما في العلاقات التجارية والمهنية: عنصر الثقة الشخصية المتبادلة.
تبدأ كل عملية باختراق دقيق لحسابات مستخدمين شرعيين في شبكات التواصل المهنية مثل تليغرام ولينكدإن وسلاك. ويقوم المهاجمون بدراسة سجلات المحادثات القديمة للتعرف على أسلوب الضحية وعلاقاته، ثم يرسلون دعوات مصممة بعناية لشركاء العمل والمطورين، متظاهرين بعرض فرص استثمارية مغرية من صناديق استثمارية كبرى، أو عروض وظيفية بمكافآت خيالية، أو نقاشات تقنية حول مشاريع مشتركة:
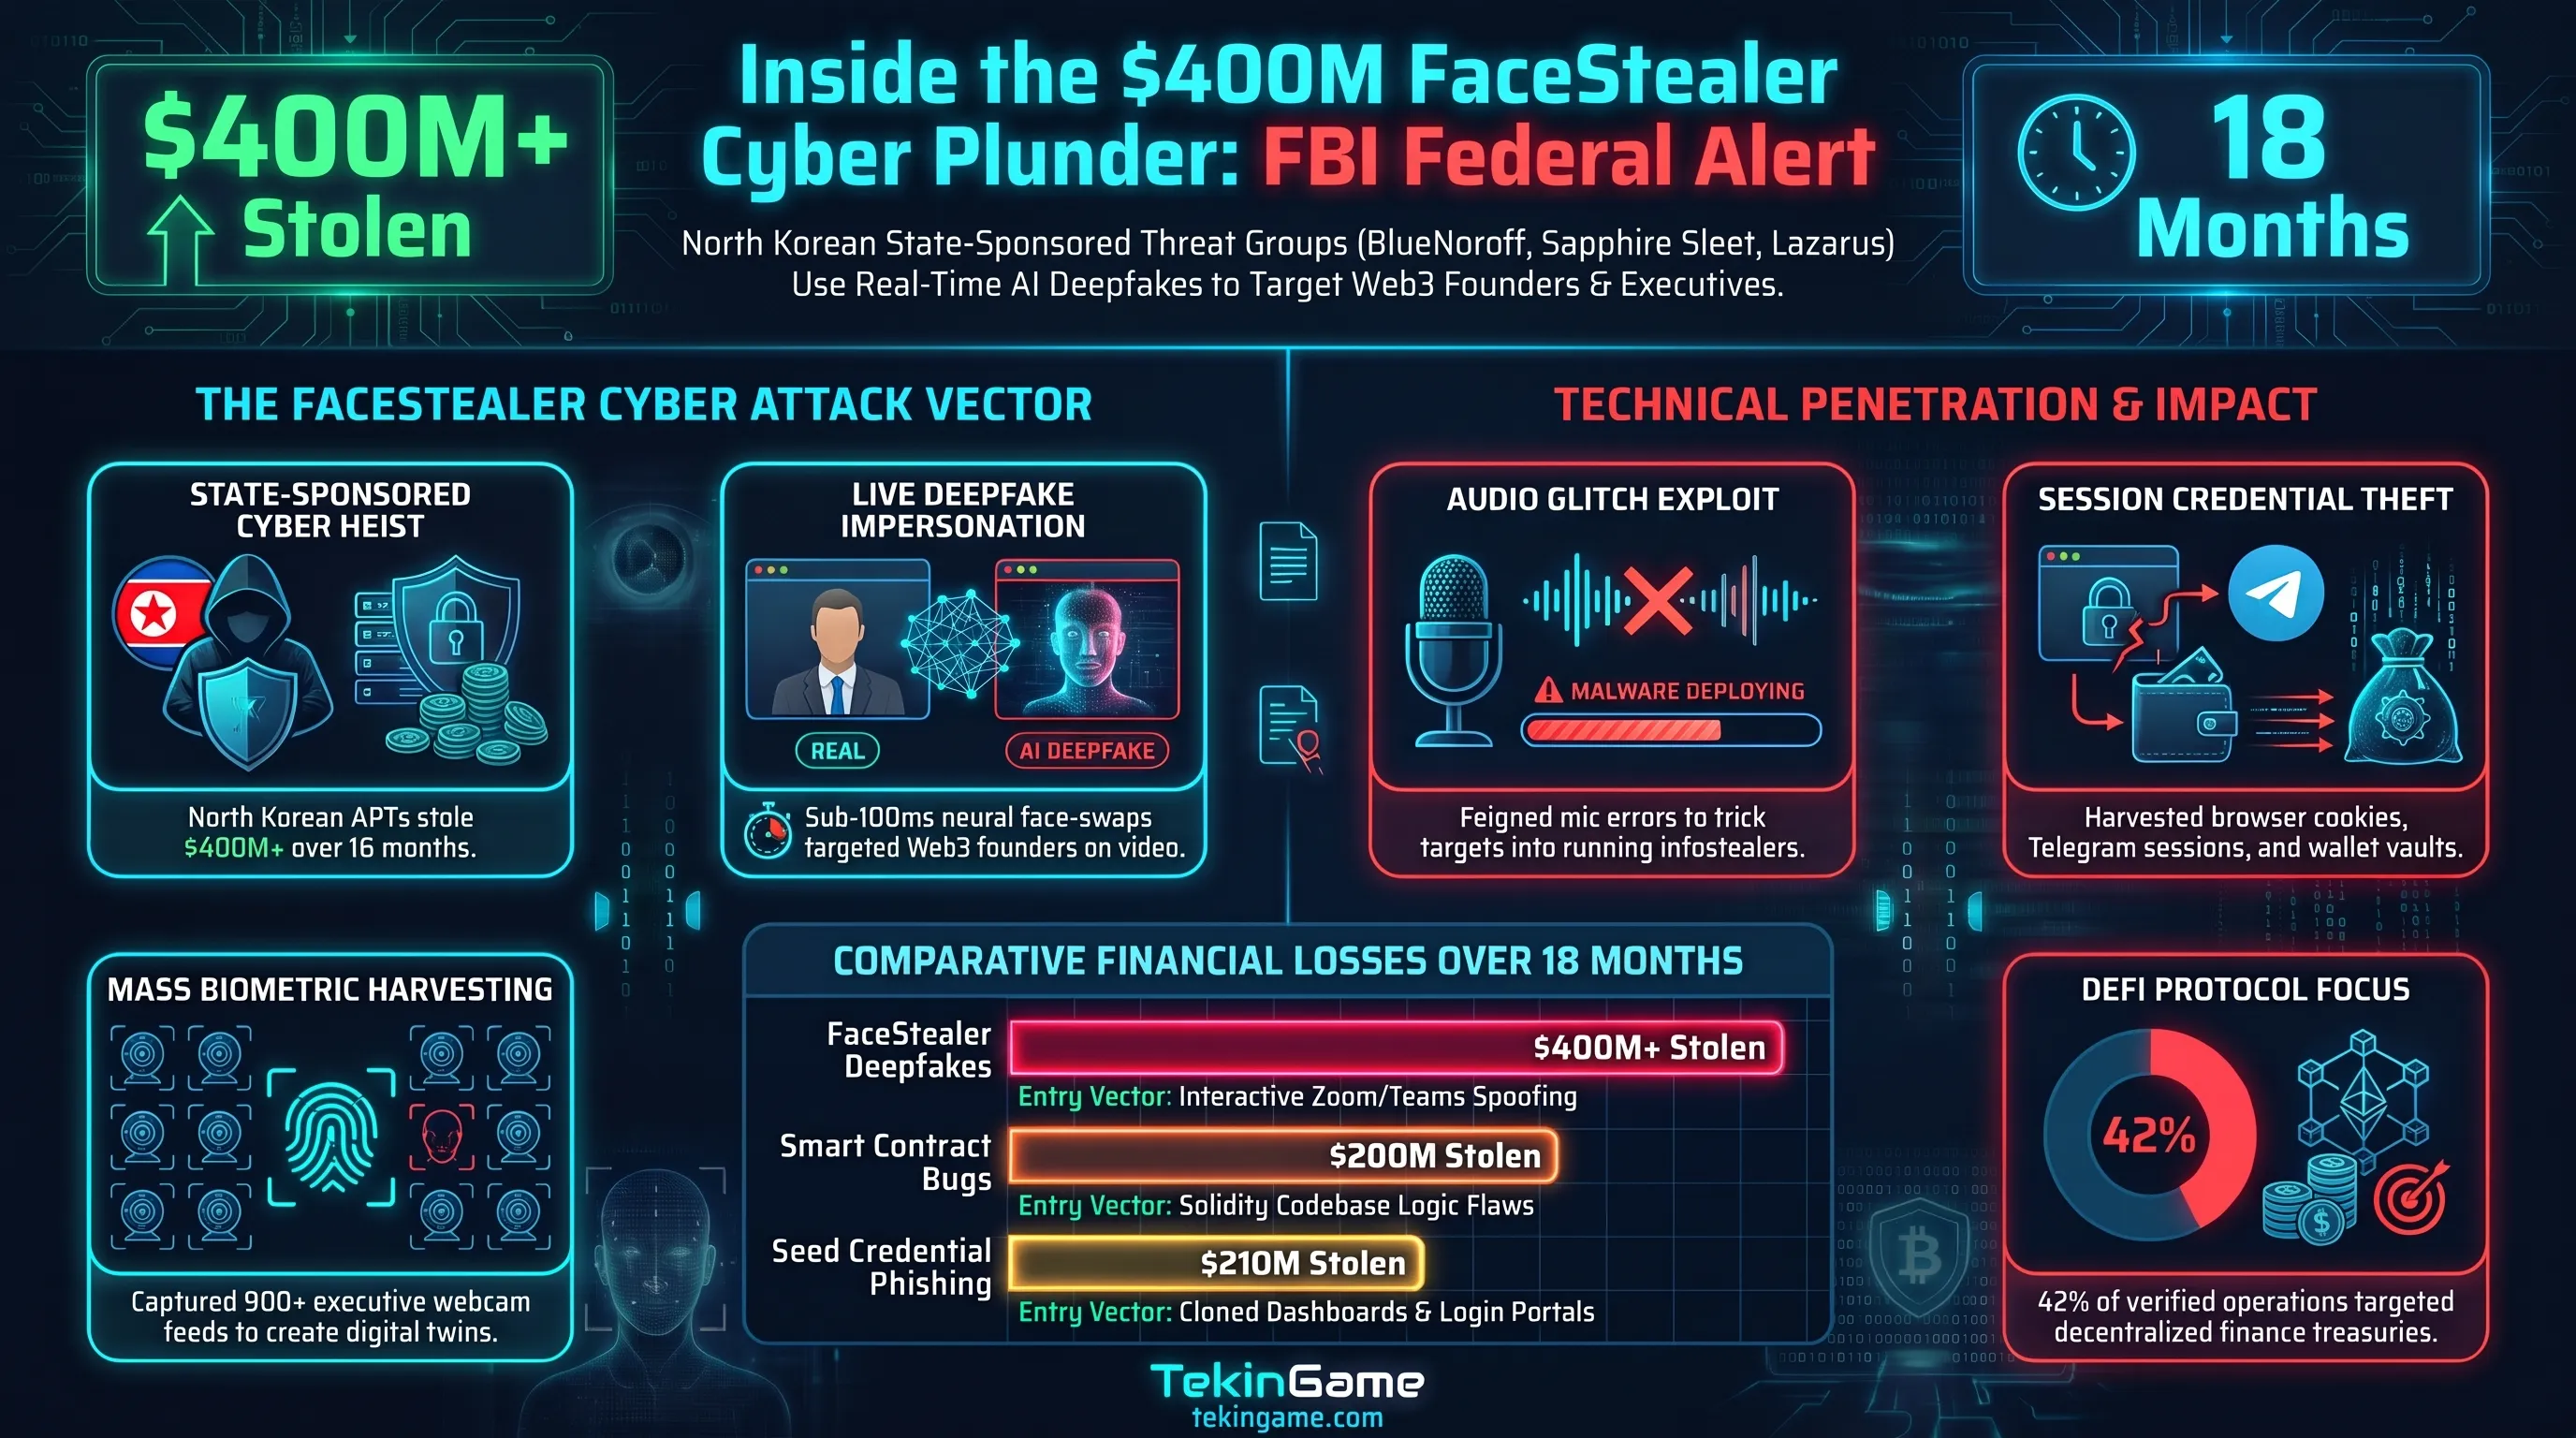
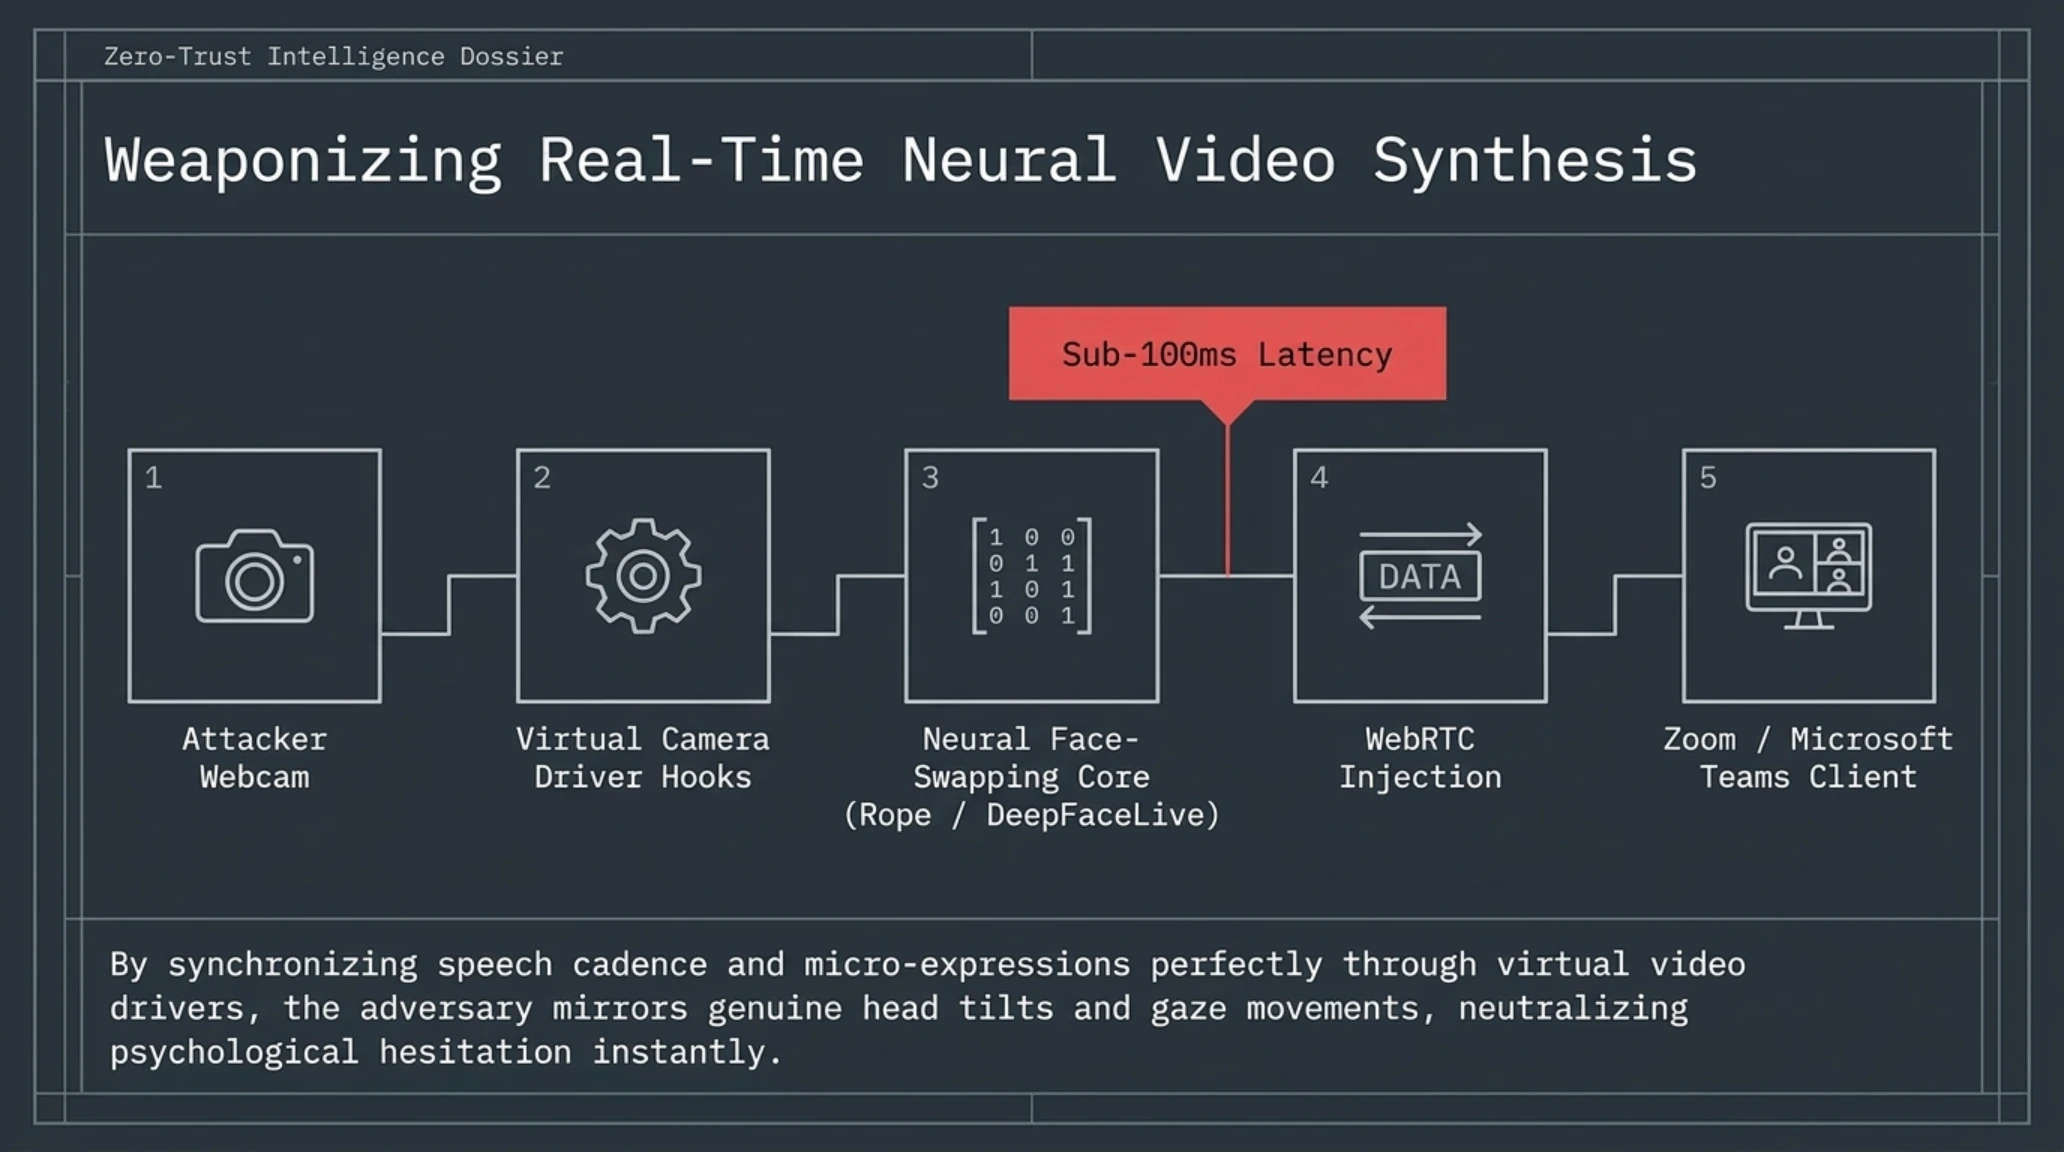
وعندما يوافق المستهدف على الدعوة ويدخل إلى غرفة الاجتماع المرئي، يجد أمامه شخصية يعرفها تماماً ويتحدث معها بثقة تامة. وباستخدام تقنيات متطورة لتبديل الوجوه في الوقت الفعلي عبر برمجيات الكاميرات الافتراضية، تعرض الشاشة بثاً وظيفياً تفاعلياً يعكس أدق حركات الرأس والتعابير الطبيعية، مما يبدد أي شكوك لدى الضحية.
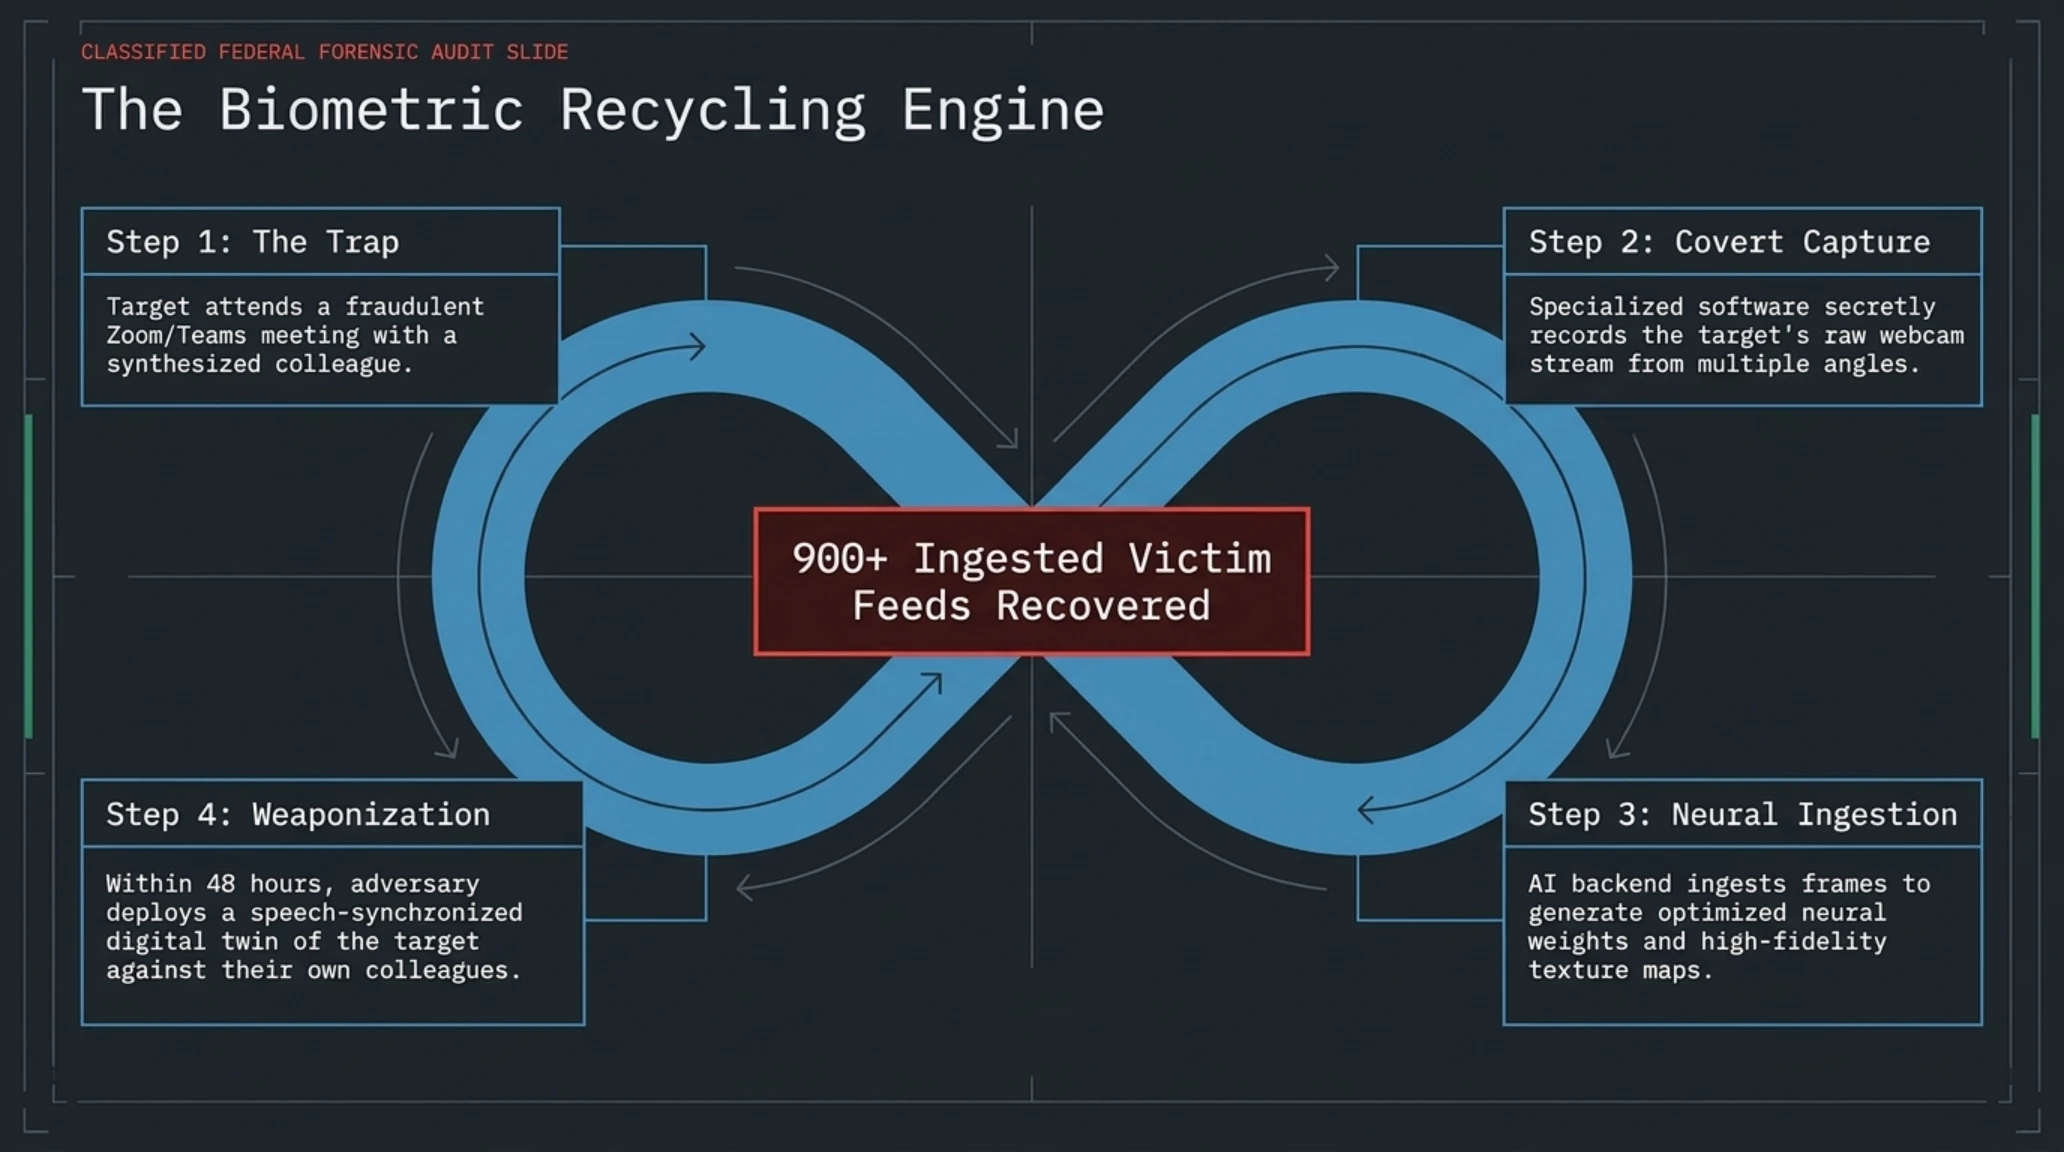
وفي تلك الأثناء، يبدأ النظام الآلي للمهاجمين المرحلة الخفية من الهجوم: تسجيل بث كاميرا الضحية بدقة عالية ومن زوايا متعددة دون علمه. وبذلك، يتحول المستهدف الجديد في دقائق إلى وجه رقمي مسجل في خوادم القراصنة ليصبح هو نفسه الأداة المستخدمة لخداع زملائه وشركائه في الأيام التالية. وقد كشفت مداهمات مكتب التحقيقات الفيدرالي عن وجود قاعدة بيانات ضخمة تحتوي على أكثر من 900 تسجيل سري لوجوه قادة ومطوري التكنولوجيا حول العالم:
ويشير الخبراء الأمنيون إلى أن استهداف قطاع الويب 3 بالتحديد يرجع إلى الطبيعة الفورية وغير القابلة للعكس للمعاملات المالية على سلاسل الكتل؛ فعلى خلاف التحويلات المصرفية التقليدية التي يمكن تجميدها أو إلغاؤها عبر التواصل مع المؤسسات المالية، فإن سحب الأصول الرقمية بمجرد توقيعه يصبح نهائياً خلال ثوان معدودة. وقد استغل القراصنة هذا العامل الزمني لشن هجماتهم الخاطفة وسحب الملايين قبل أن يدرك الضحية حقيقة الوقوع في فخ التزييف الرقمي.
علاوة على ذلك، تتميز بيئات العمل في شركات التقنية الحديثة بالاعتماد شبه الكامل على العمل عن بُعد والتواصل عبر المنصات الرقمية، مما جعل من عقد اللقاءات المرئية مع الشركاء والمستثمرين أمراً يومياً روتينياً يفتقر إلى إجراءات التحقق المشددة. وقد وفر هذا النمط بيئة خصبة لعصابات القرصنة لاختراق الدوائر المهنية الضيقة، حيث يسهل استدراج المسؤولين التنفيذيين إلى غرف المحادثات دون إثارة أي شكوك أولية.
وتشير المعطيات التحليلية إلى أن القراصنة لم يكتفوا باستهداف المطورين المبتدئين، بل صبوا تركيزهم على مهندسي البنية التحتية وحاملي مفاتيح النشر الرئيسية في بروتوكولات العقود الذكية. إن استدراج هؤلاء الخبراء عبر مكالمات تبدو مهنية تماماً مكّن المهاجمين من الالتفاف على جدران الحماية المؤسسية وأنظمة كشف التسلل المعقدة، محولين الثقة البشرية الطبيعية إلى جسر عبور مباشر نحو خزائن الأصول الرقمية المقدرة بمئات الملايين.
لماذا تمثل عملية FaceStealer منعطفاً حاسماً في الأمن السيبراني؟
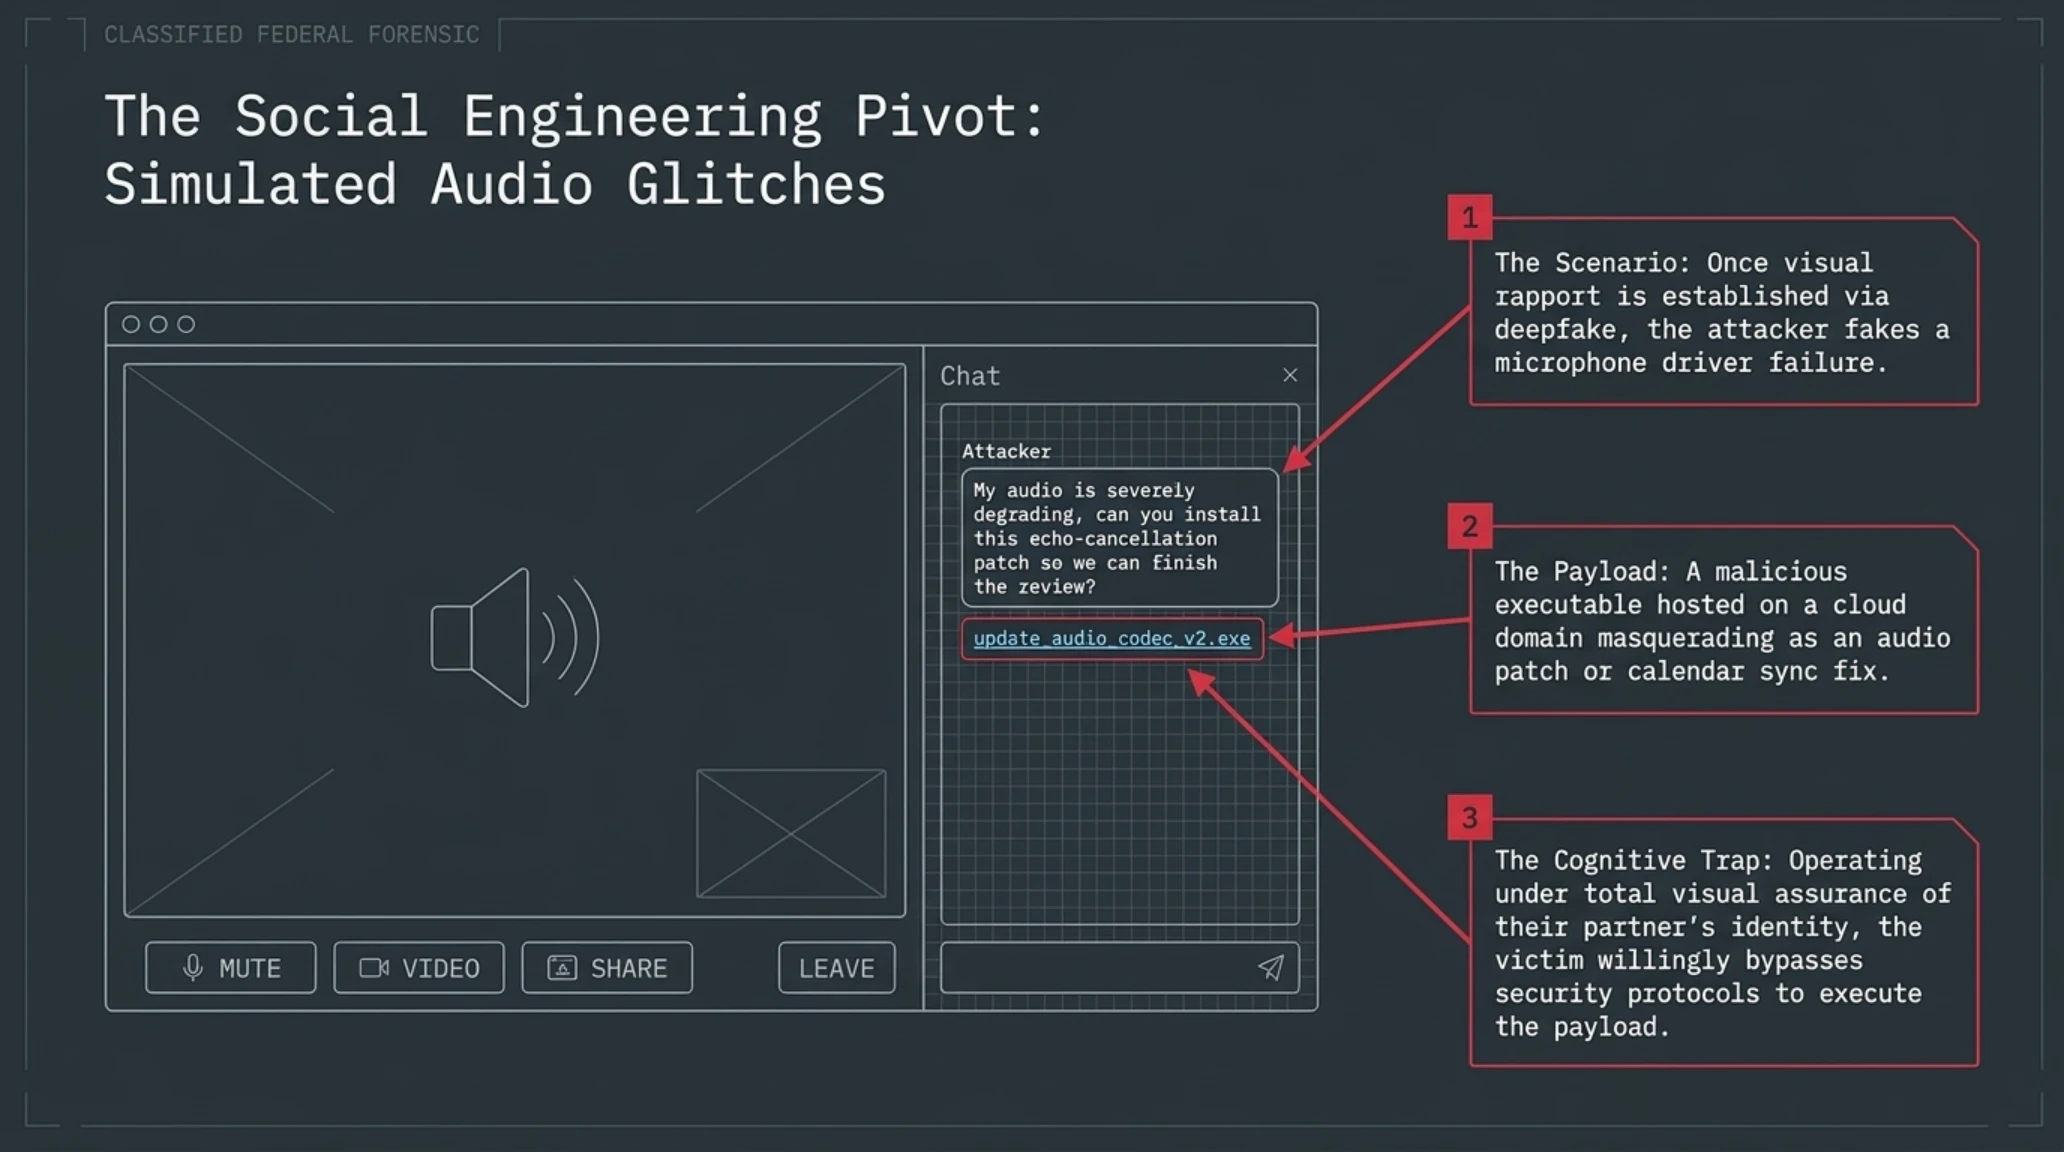
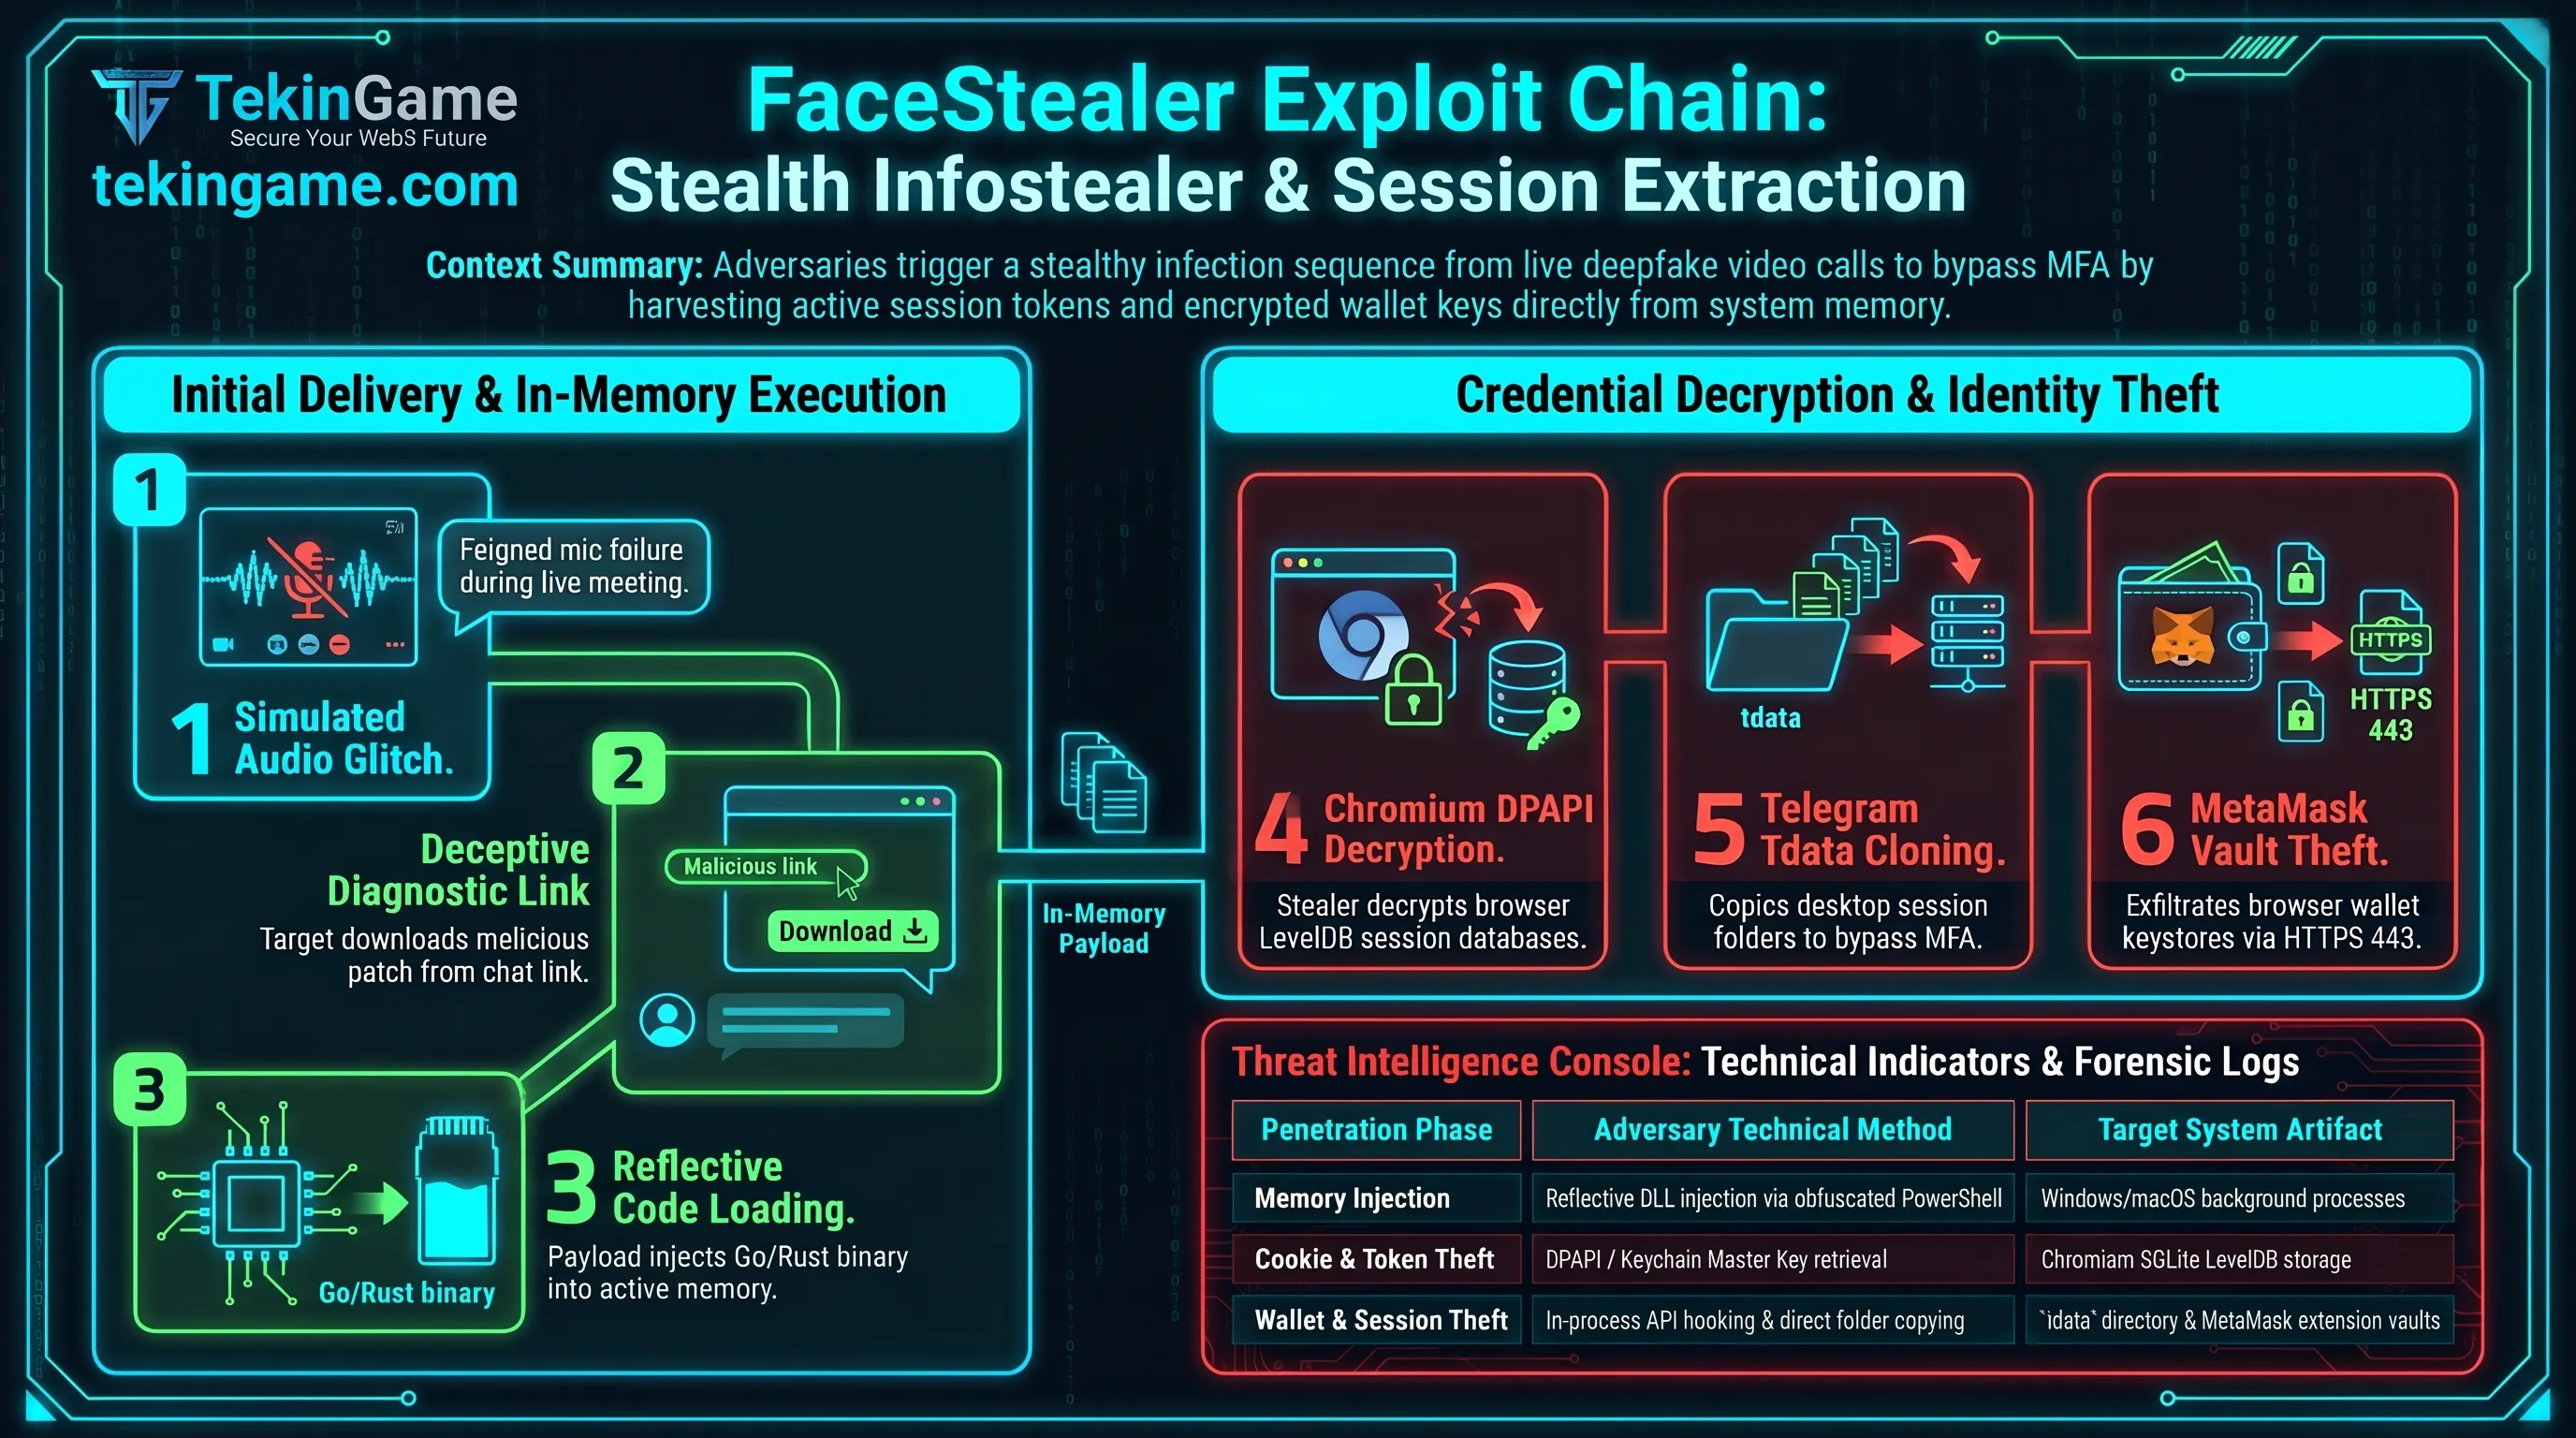
بمجرد اكتمال بناء الثقة النفسية برؤية الوجه المألوف، ينتقل المهاجمون إلى فاز الاختراق التقني. فيتظاهر المتحدث بوجود عطل تقني في نقل الصوت، زاعماً أنه لا يسمع الضحية، ثم يرسل رابطاً عبر صندوق الدردشة للاجتماع، مدعياً أنه برنامج تحديث بسيط أو أداة مساعدة لإصلاح إعدادات الصوت في زوم.
ولأن الضحية يشاهد بعينيه زميله الذي يعرفه، فإن دفاعاته المنطقية تنهار تماماً، فيقوم بتنزيل الملف وتشغيله دون أي تردد، لتبدأ البرمجية الخبيثة في التسلل بصمت تام داخل نظام التشغيل وسرقة كافة بيانات الاعتماد والمحافظ الرقمية المخزنة:
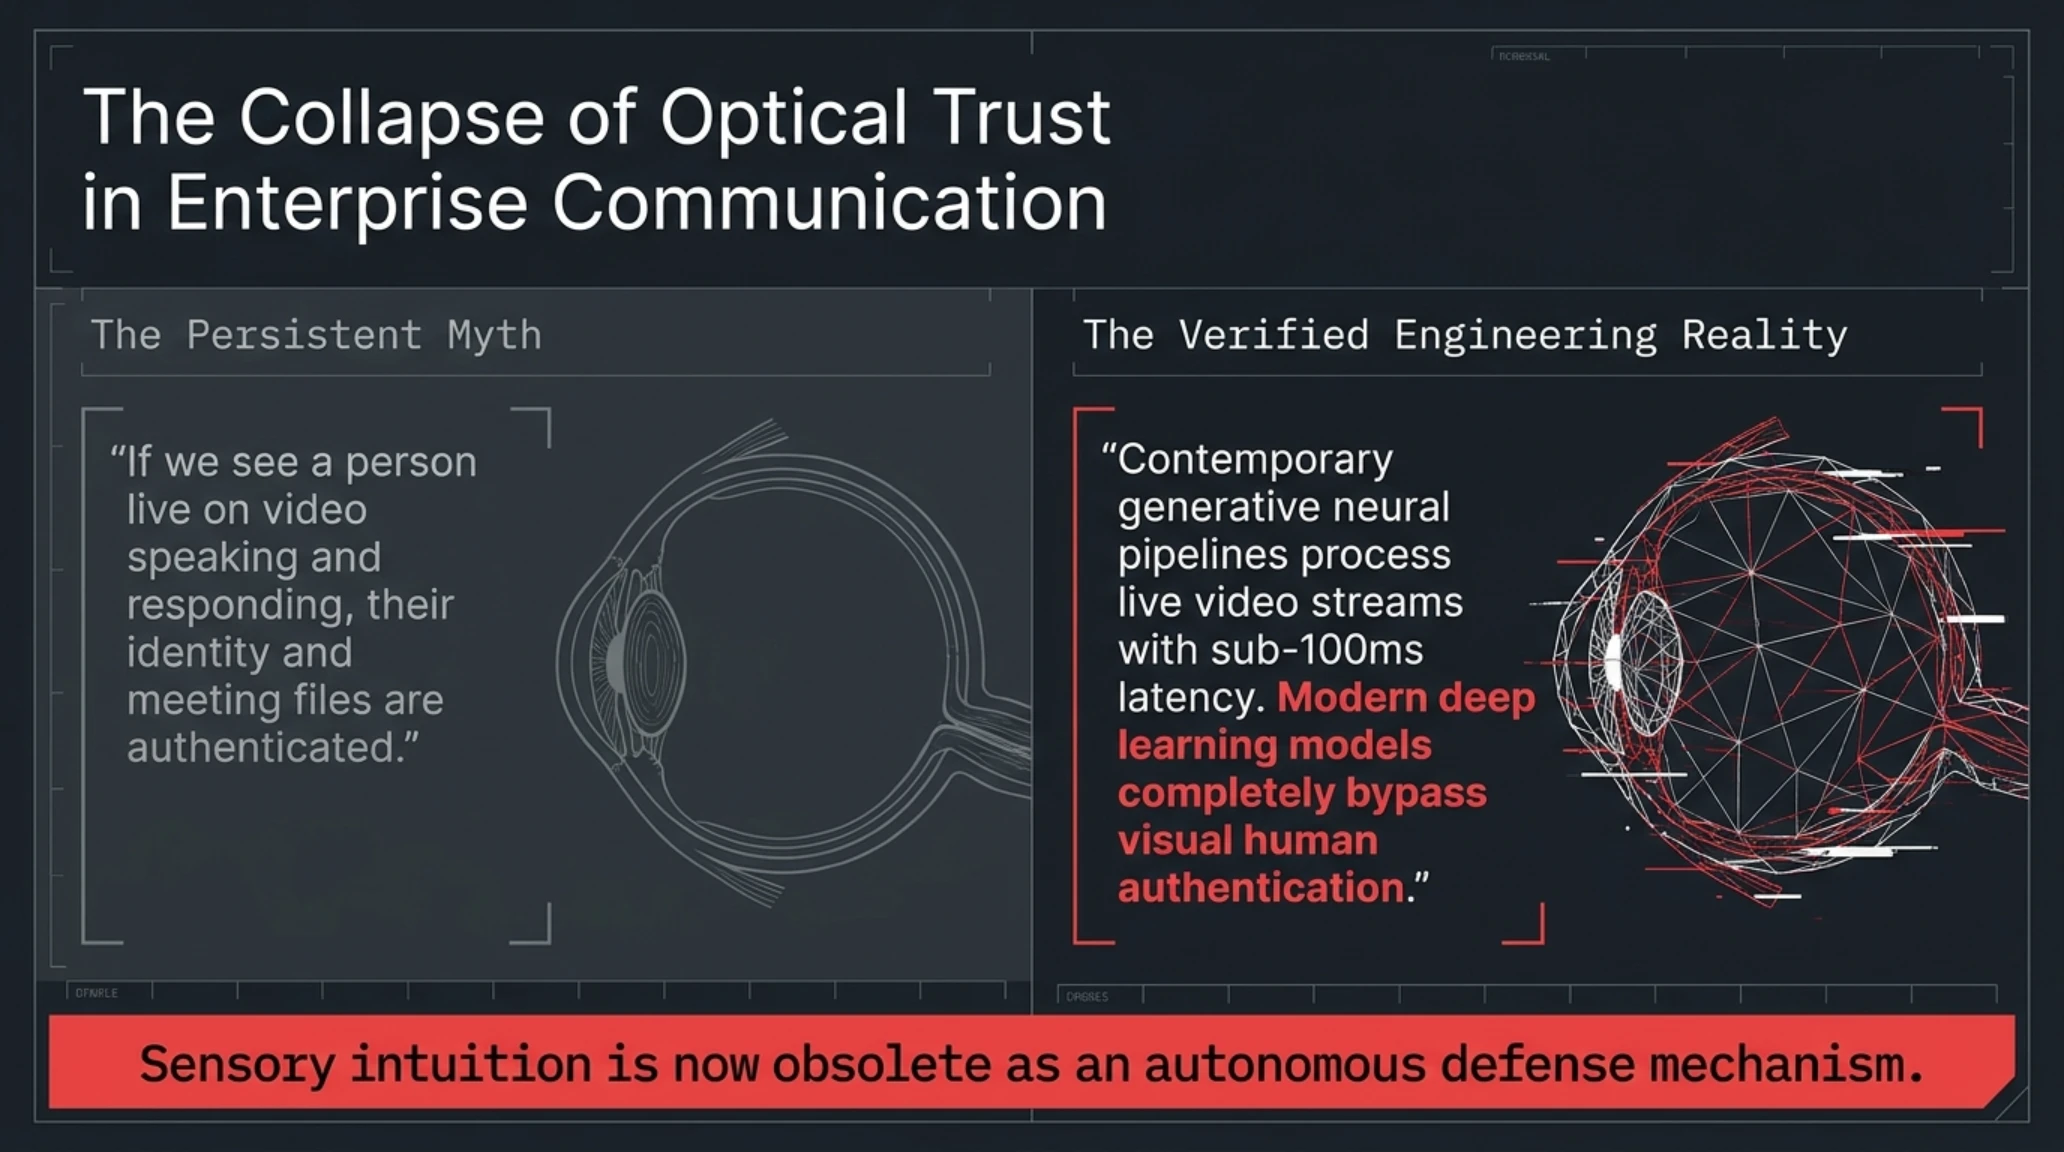
التحقق التقني الجنائي | الشائعة في مواجهة الحقيقة
يثبت هذا الاختراق المعقد أن الحواس البشرية لم تعد كافية وحدها للتحقق من الهويات الرقمية في عصر التزييف العميق. ولفهم الأثر التشغيلي الكامل، يتعين تفكيك الشفرات الخبيثة وسلاسل استخراج الأصول في الطبقات العميقة لنظم التشغيل.
معجم مصطلحات الدفاع السيبراني وانتحال الهوية البيومترية
تشريح سلسلة البرمجيات الخبيثة؛ من العطل الصوتي المصطنع إلى استخراج ملفات الجلسات
يكشف التحليل الجنائي الدقيق للشفرات الثنائية المضبوطة في عملية FaceStealer عن سلسلة هجومية متعددة المراحل مصممة باحترافية استثنائية. فعندما ينقر المستخدم على الرابط المرسل داخل غرفة الاجتماع المرئي، يظهر أمامه موقع ويب يحاكي بدقة متناهية صفحات الدعم الفني الرسمية لشركات التقنية العالمية، مقدماً أداة مساعدة مزعومة لإصلاح توافق الصوت عبر سكريبت شل تنفيذي يحمل توقيعاً رقمياً مزوراً.
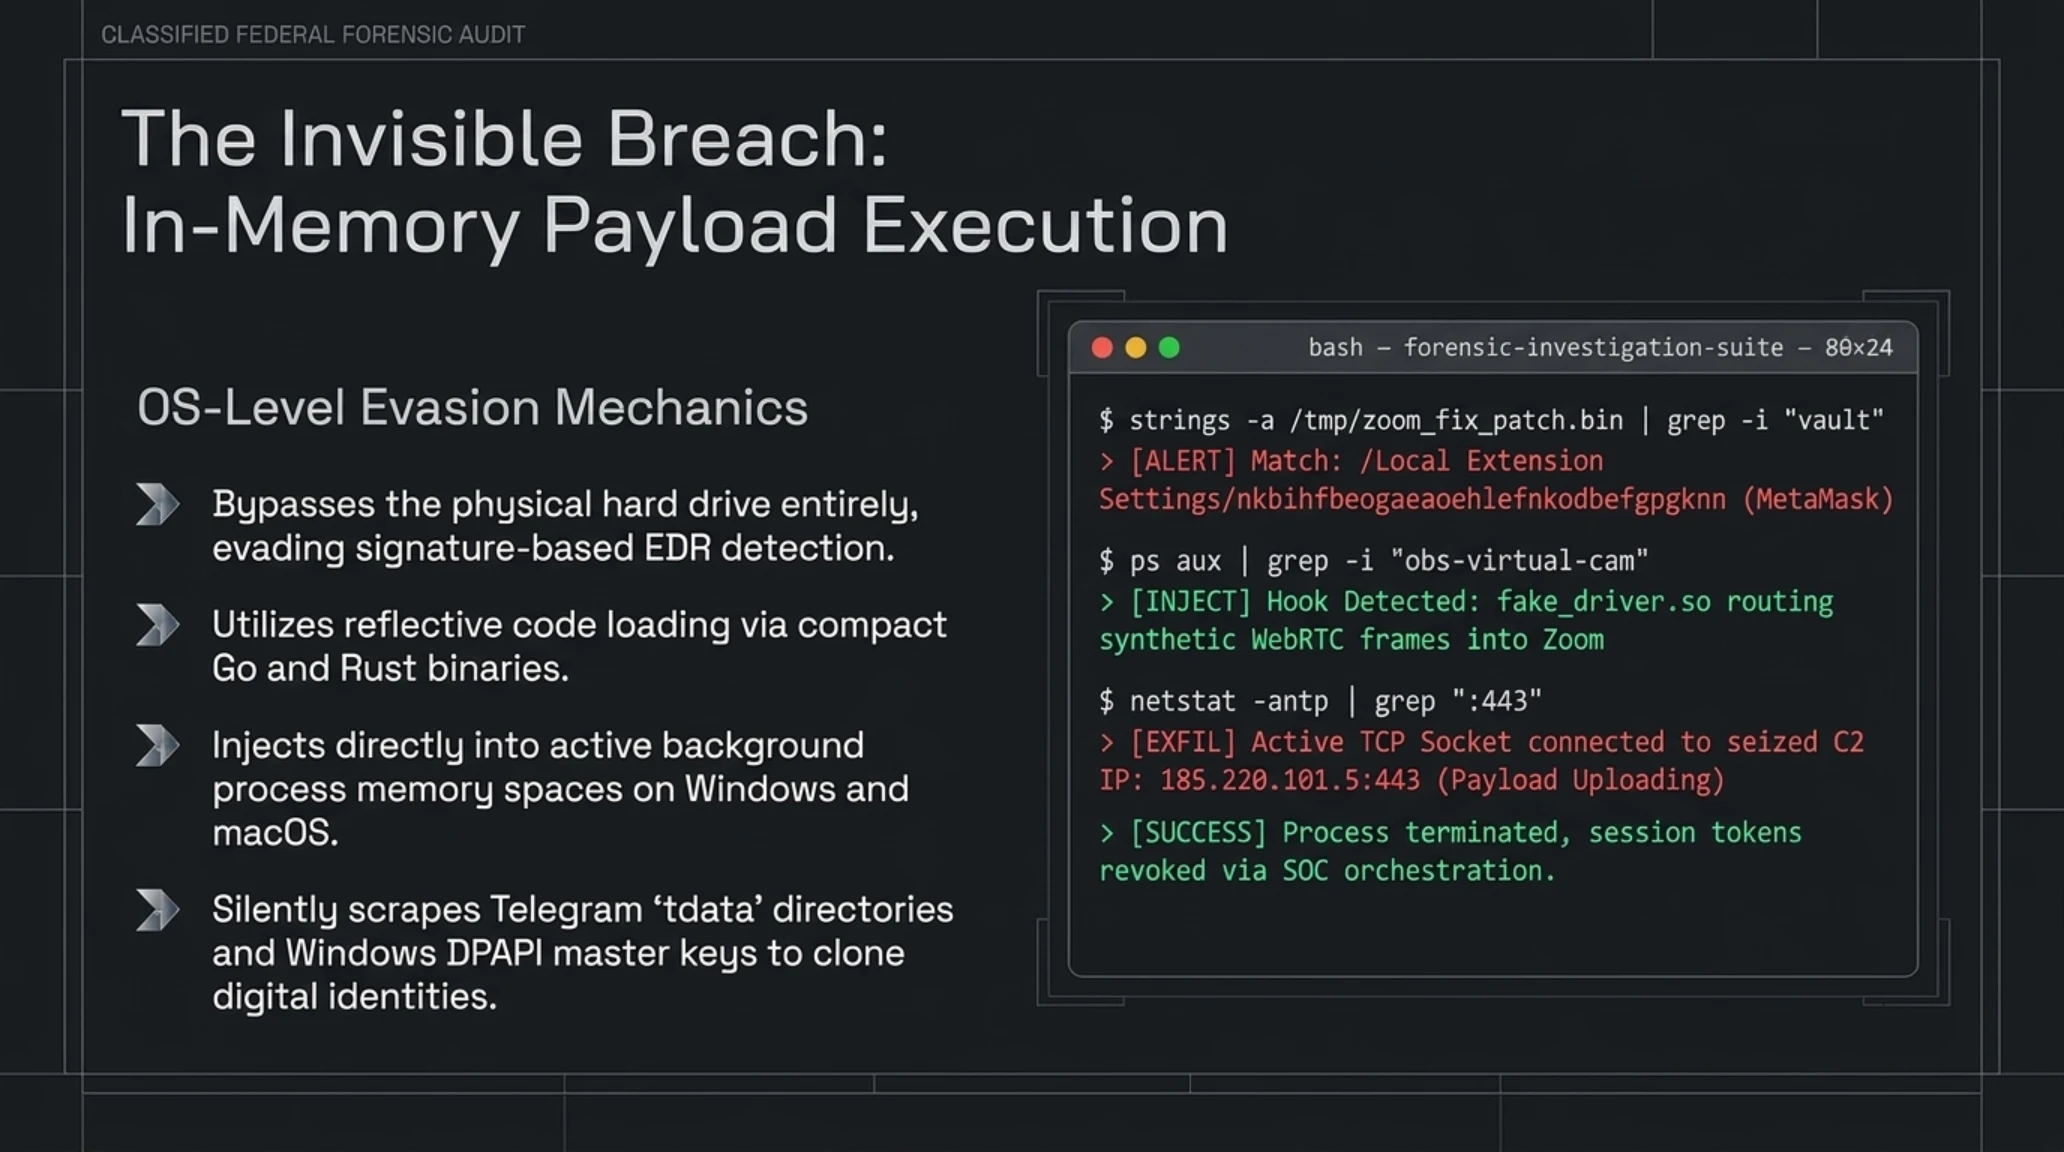
وبمجرد اكتمال التنزيل والنقر من قبل الضحية، يعمل برنامج التثبيت في الخلفية بصمت مطبق ودون إظهار أي نوافذ تحذيرية للمستخدم. وتبدأ الخطوة الأولى للبرمجية بتعطيل مؤقت لآليات المراقبة الأمنية المحلية وبرامج مكافحة الفيروسات في النظام. تلي ذلك عملية تحميل برمجية خبيثة فائقة الصغر مكتوبة بلغتي Go أو Rust تُحقن مباشرة داخل مساحة الذاكرة العشوائية لتفادي ترك أي أثر على القرص الصلب:
وتعتمد الشفرات الخبيثة المستخدمة في هذه الحملات على تقنيات التخفي المتقدمة في الذاكرة العشوائية لتفادي الرصد من قبل أنظمة التحليل السلوكي الحديثة (EDR). فبمجرد حقن البرمجية داخل مسارات العمليات المشروعة لنظام التشغيل، تبدأ في إجراء مسح شامل للذاكرة دون لمس ملفات النظام الحيوية، مما يجعل اكتشافها عبر مضادات الفيروسات التقليدية أمراً بالغ الصعوبة ويمنح المهاجمين نافذة زمنية واسعة للتحرك والتسلل بهدوء.
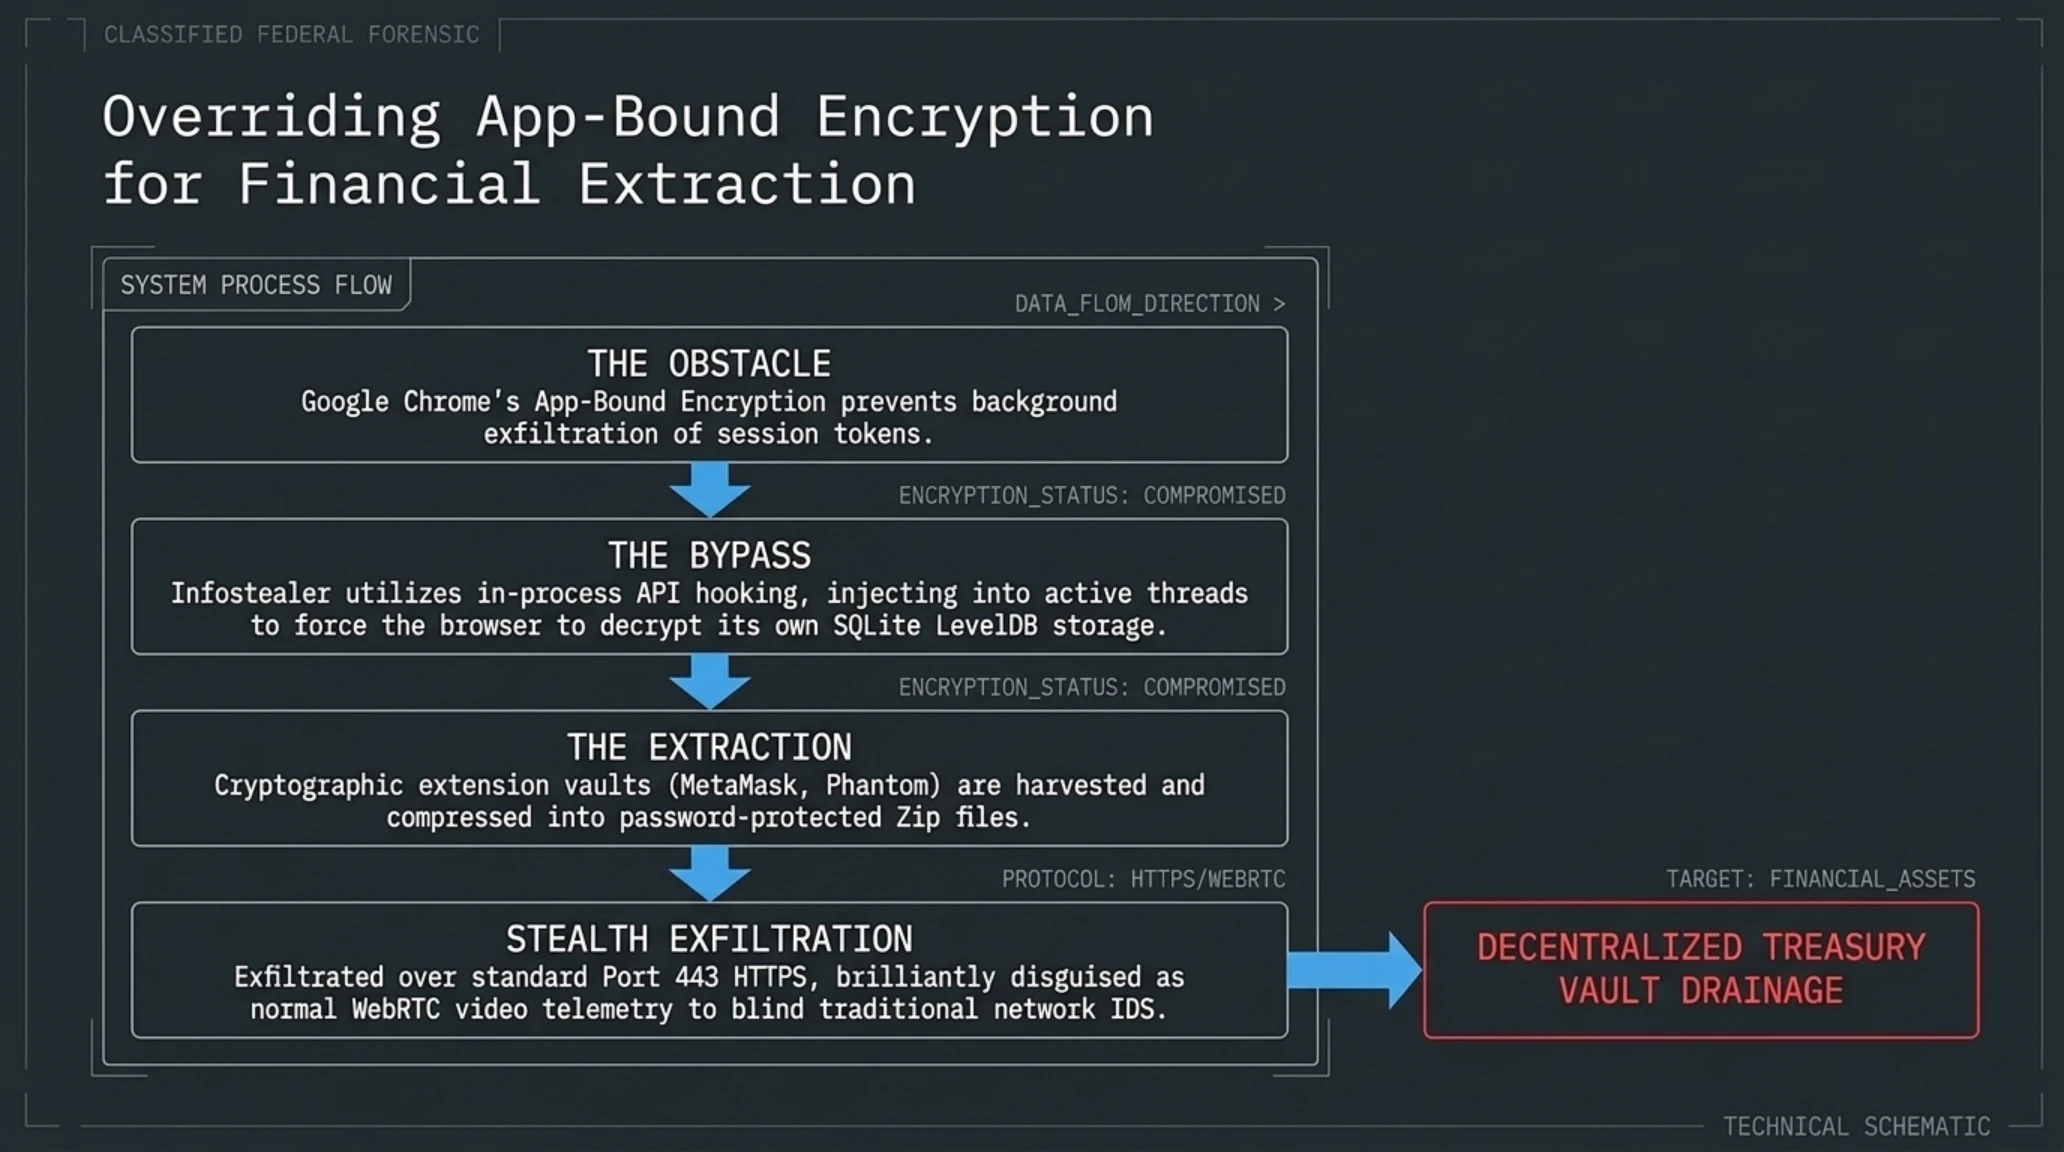
وفي المرحلة اللاحقة، تباشر برمجية سرقة البيانات مهمتها التجسسية؛ فتتنقل عبر الأدلة الحساسة لنظام التشغيل مستهدفة قواعد البيانات المحلية لمتصفحات كروم وفايرفوكس وبريف. ويقوم المهاجمون باستغلال صلاحيات المستخدم لفك تشفير مفاتيح النظام واستخراج ملفات تعريف الارتباط النشطة وكلمات المرور، مع تركيز مكثف على إضافات المحافظ الرقمية مثل ميتاماسك وفانتوم ورابيي.
وفي الوقت ذاته، يتم استخراج الملفات المرتبطة بالجلسات النشطة لتطبيقات المراسلة المكتبية، وعلى رأسها دليل البيانات المحلي لتطبيق تيليغرام، ونقلها فوراً إلى خادم أو بوت تابع للمهاجمين. وباستحواذهم على هذه التوكنات، لا يضطر القراصنة لإعادة إدخال أسماء المستخدمين أو كلمات المرور أو انتظار رموز التحقق النصية؛ بل يكتفون بحقن توكنات الجلسات في متصفحاتهم للنفاذ الفوري إلى حسابات الضحية والسيطرة التامة على قنوات اتصاله وأصوله الرقمية:
ويشير الخبراء إلى أن سرقة توكنات الجلسات تمثل تهديداً يفوق في خطورته سرقة كلمات المرور المجردة؛ فالتوكن المنهوب يمنح القراصنة جلسة دخول مصادقاً عليها بالكامل تتجاوز بروتوكولات التحقق الثنائي (2FA) وأجهزة توليد الرموز اللحظية. وبمجرد استيراد هذه التوكنات إلى متصفحات المهاجمين، يظهر الجهاز المخترق في سجلات الأمان كأنه المستخدم الشرعي ذاته متصلاً من موقعه المعتاد، مما يتيح تصفية الحسابات ونقل الأصول دون إطلاق أي تنبيهات أمنية فورية.
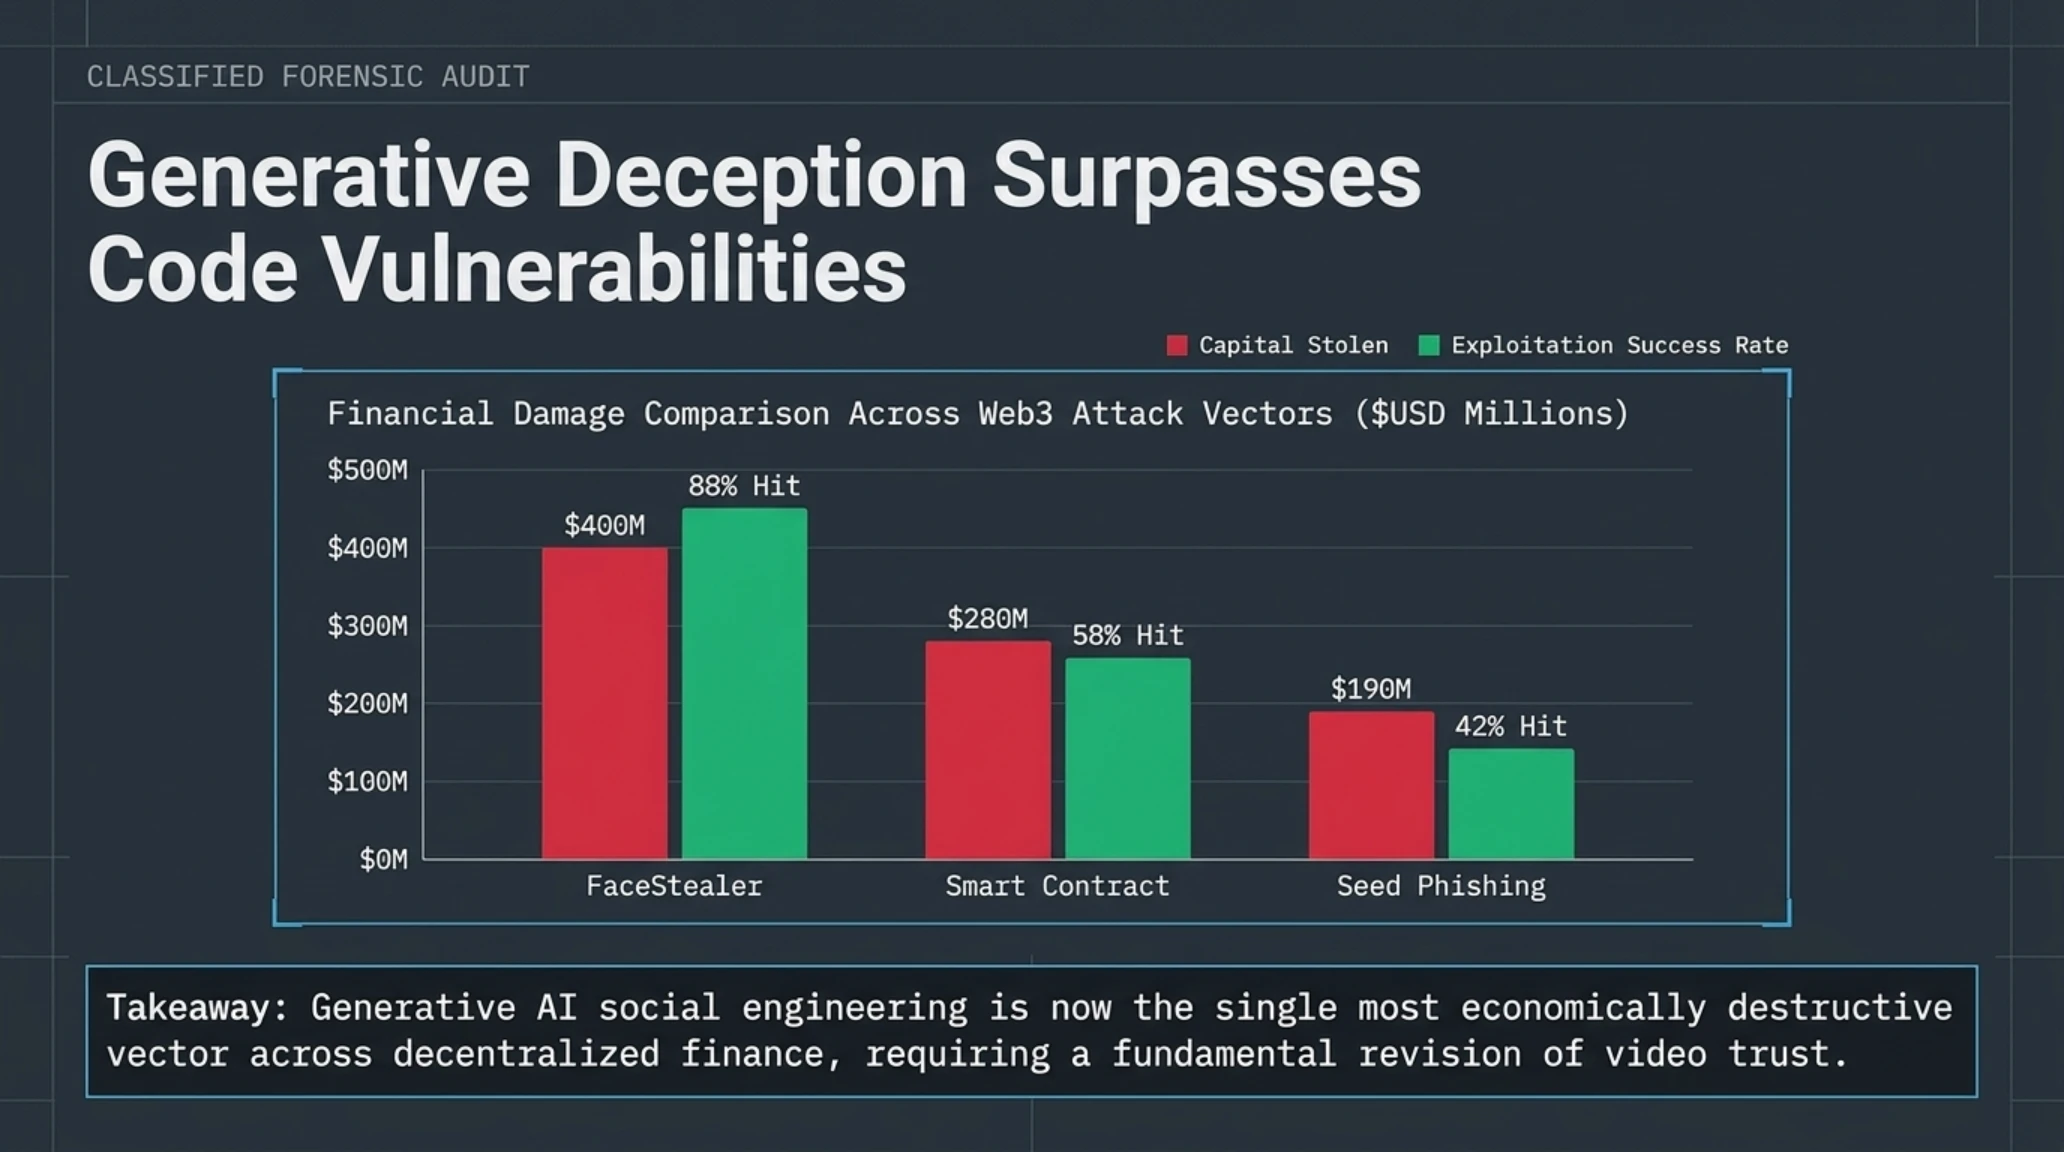
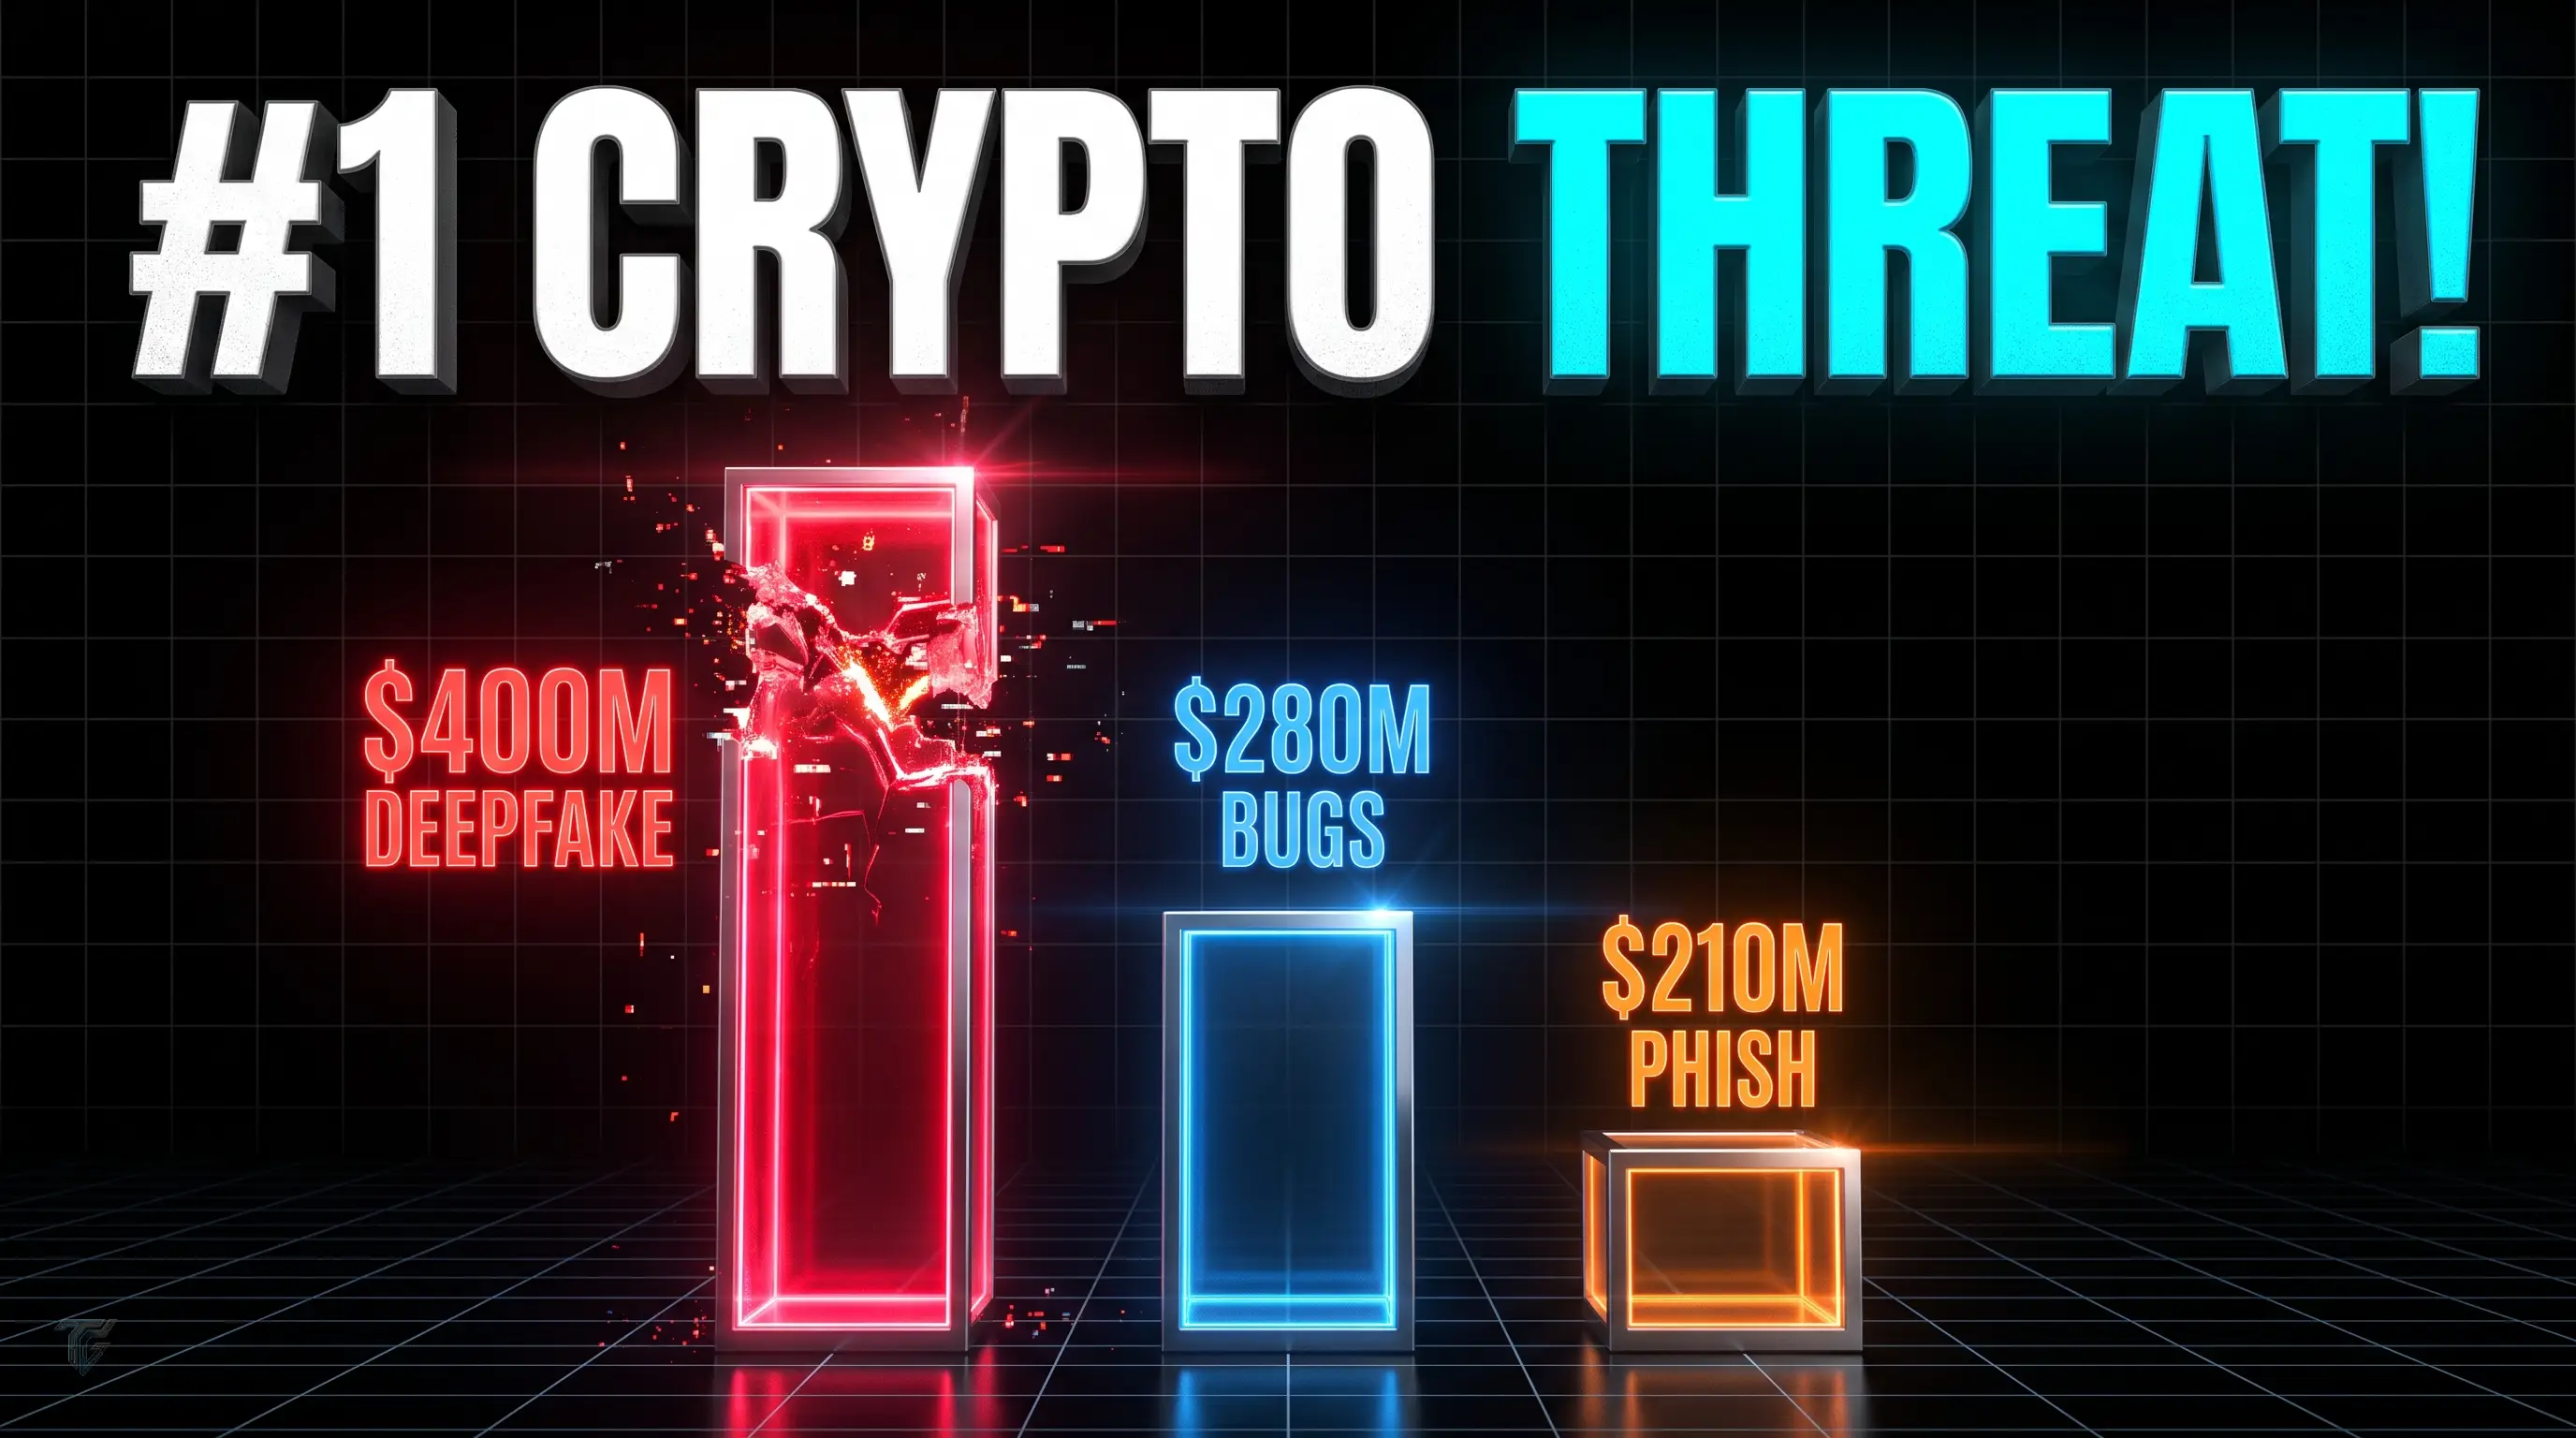
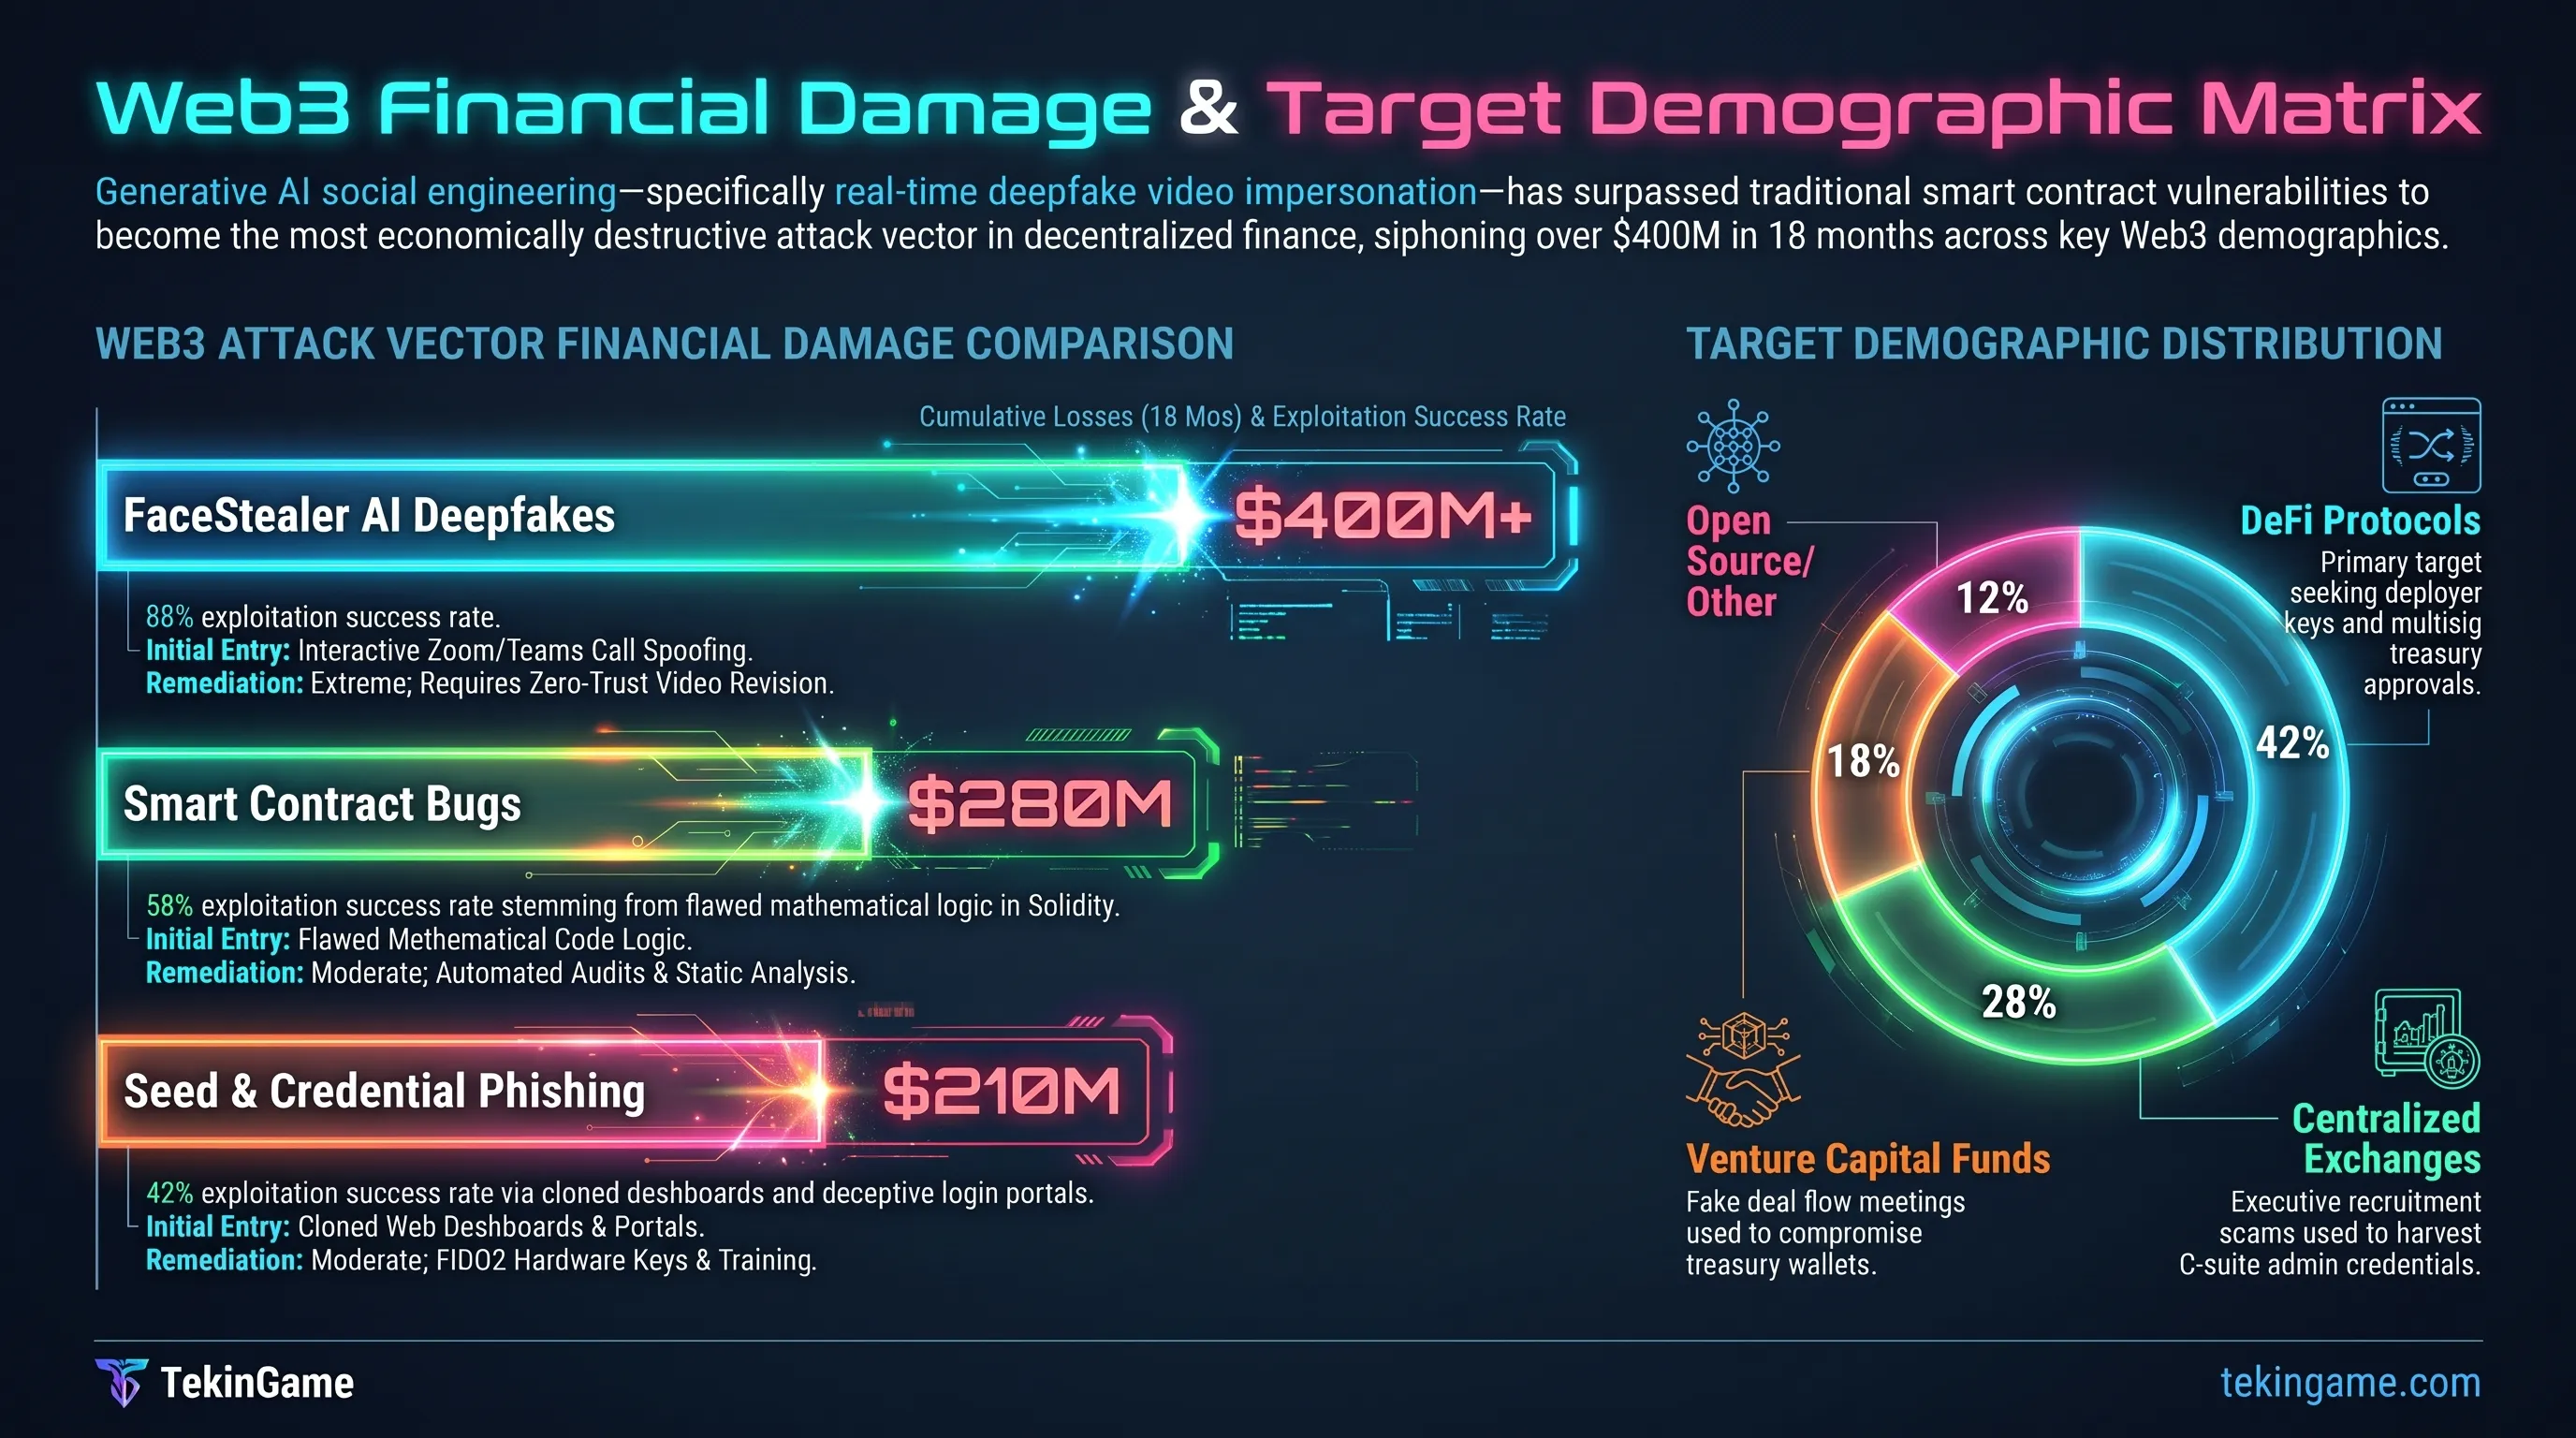
مقارنة المسارات وحجم الخسائر المالية للهجمات الكبرى في قطاع الويب 3
| مسار الهجوم وأسلوب النفاذ | إجمالي الخسائر (18 شهراً) | قناة الخداع الأولية | مستوى تعقيد المواجهة |
|---|---|---|---|
| انتحال الفيديو المباشر FaceStealer | 400+ مليون دولار | مكالمات زوم وتيمز عبر التزييف العميق | معقد للغاية؛ يتطلب التخلي عن الثقة بالبث المرئي |
| استغلال أخطاء العقود الذكية | 280 مليون دولار | ثغرات حسابية في شفرات سوليديتي البرمجية | متوسط؛ يمكن تداركه بالمراجعات والتدقيق الأمني |
| سرقة الكلمات المفتاحية وعبارات الاسترداد | 210 ملايين دولار | مواقع تصيد احتيالي ونماذج وهمية | متوسط؛ يمكن الحد منه بالتدريب والمحافظ الباردة |
| التلاعب بالمؤشرات والقروض الومضية | 140 مليون دولار | تفريغ السيولة عبر التلاعب اللحظي بالأسعار | تخصصي؛ يتطلب تصميم أوراكل لا مركزي قوي |
| ثغرات الجسور العابرة لسلاسل الكتل | 95 مليون دولار | اعتراض الرسائل المنقولة بين السلاسل المختلفة | معقد؛ يستلزم بروتوكولات توقيع متعددة الطبقات |
تثبت الأرقام المقارنة بوضوح أن الخسائر المالية الناجمة عن الهندسة الاجتماعية المدعومة بالذكاء الاصطناعي التوليدي باتت تفوق الخسائر الناتجة عن ثغرات البرمجيات التقليدية في البلوكشين. ويتطلب هذا التحول استيعاب كيفية إدارة الأصول المرئية المسروقة داخل منظومة القرصنة الرقمية.
مصنع الخداع البيومتري؛ أرشيف 900 كاميرا وأتمتة استهداف الضحايا
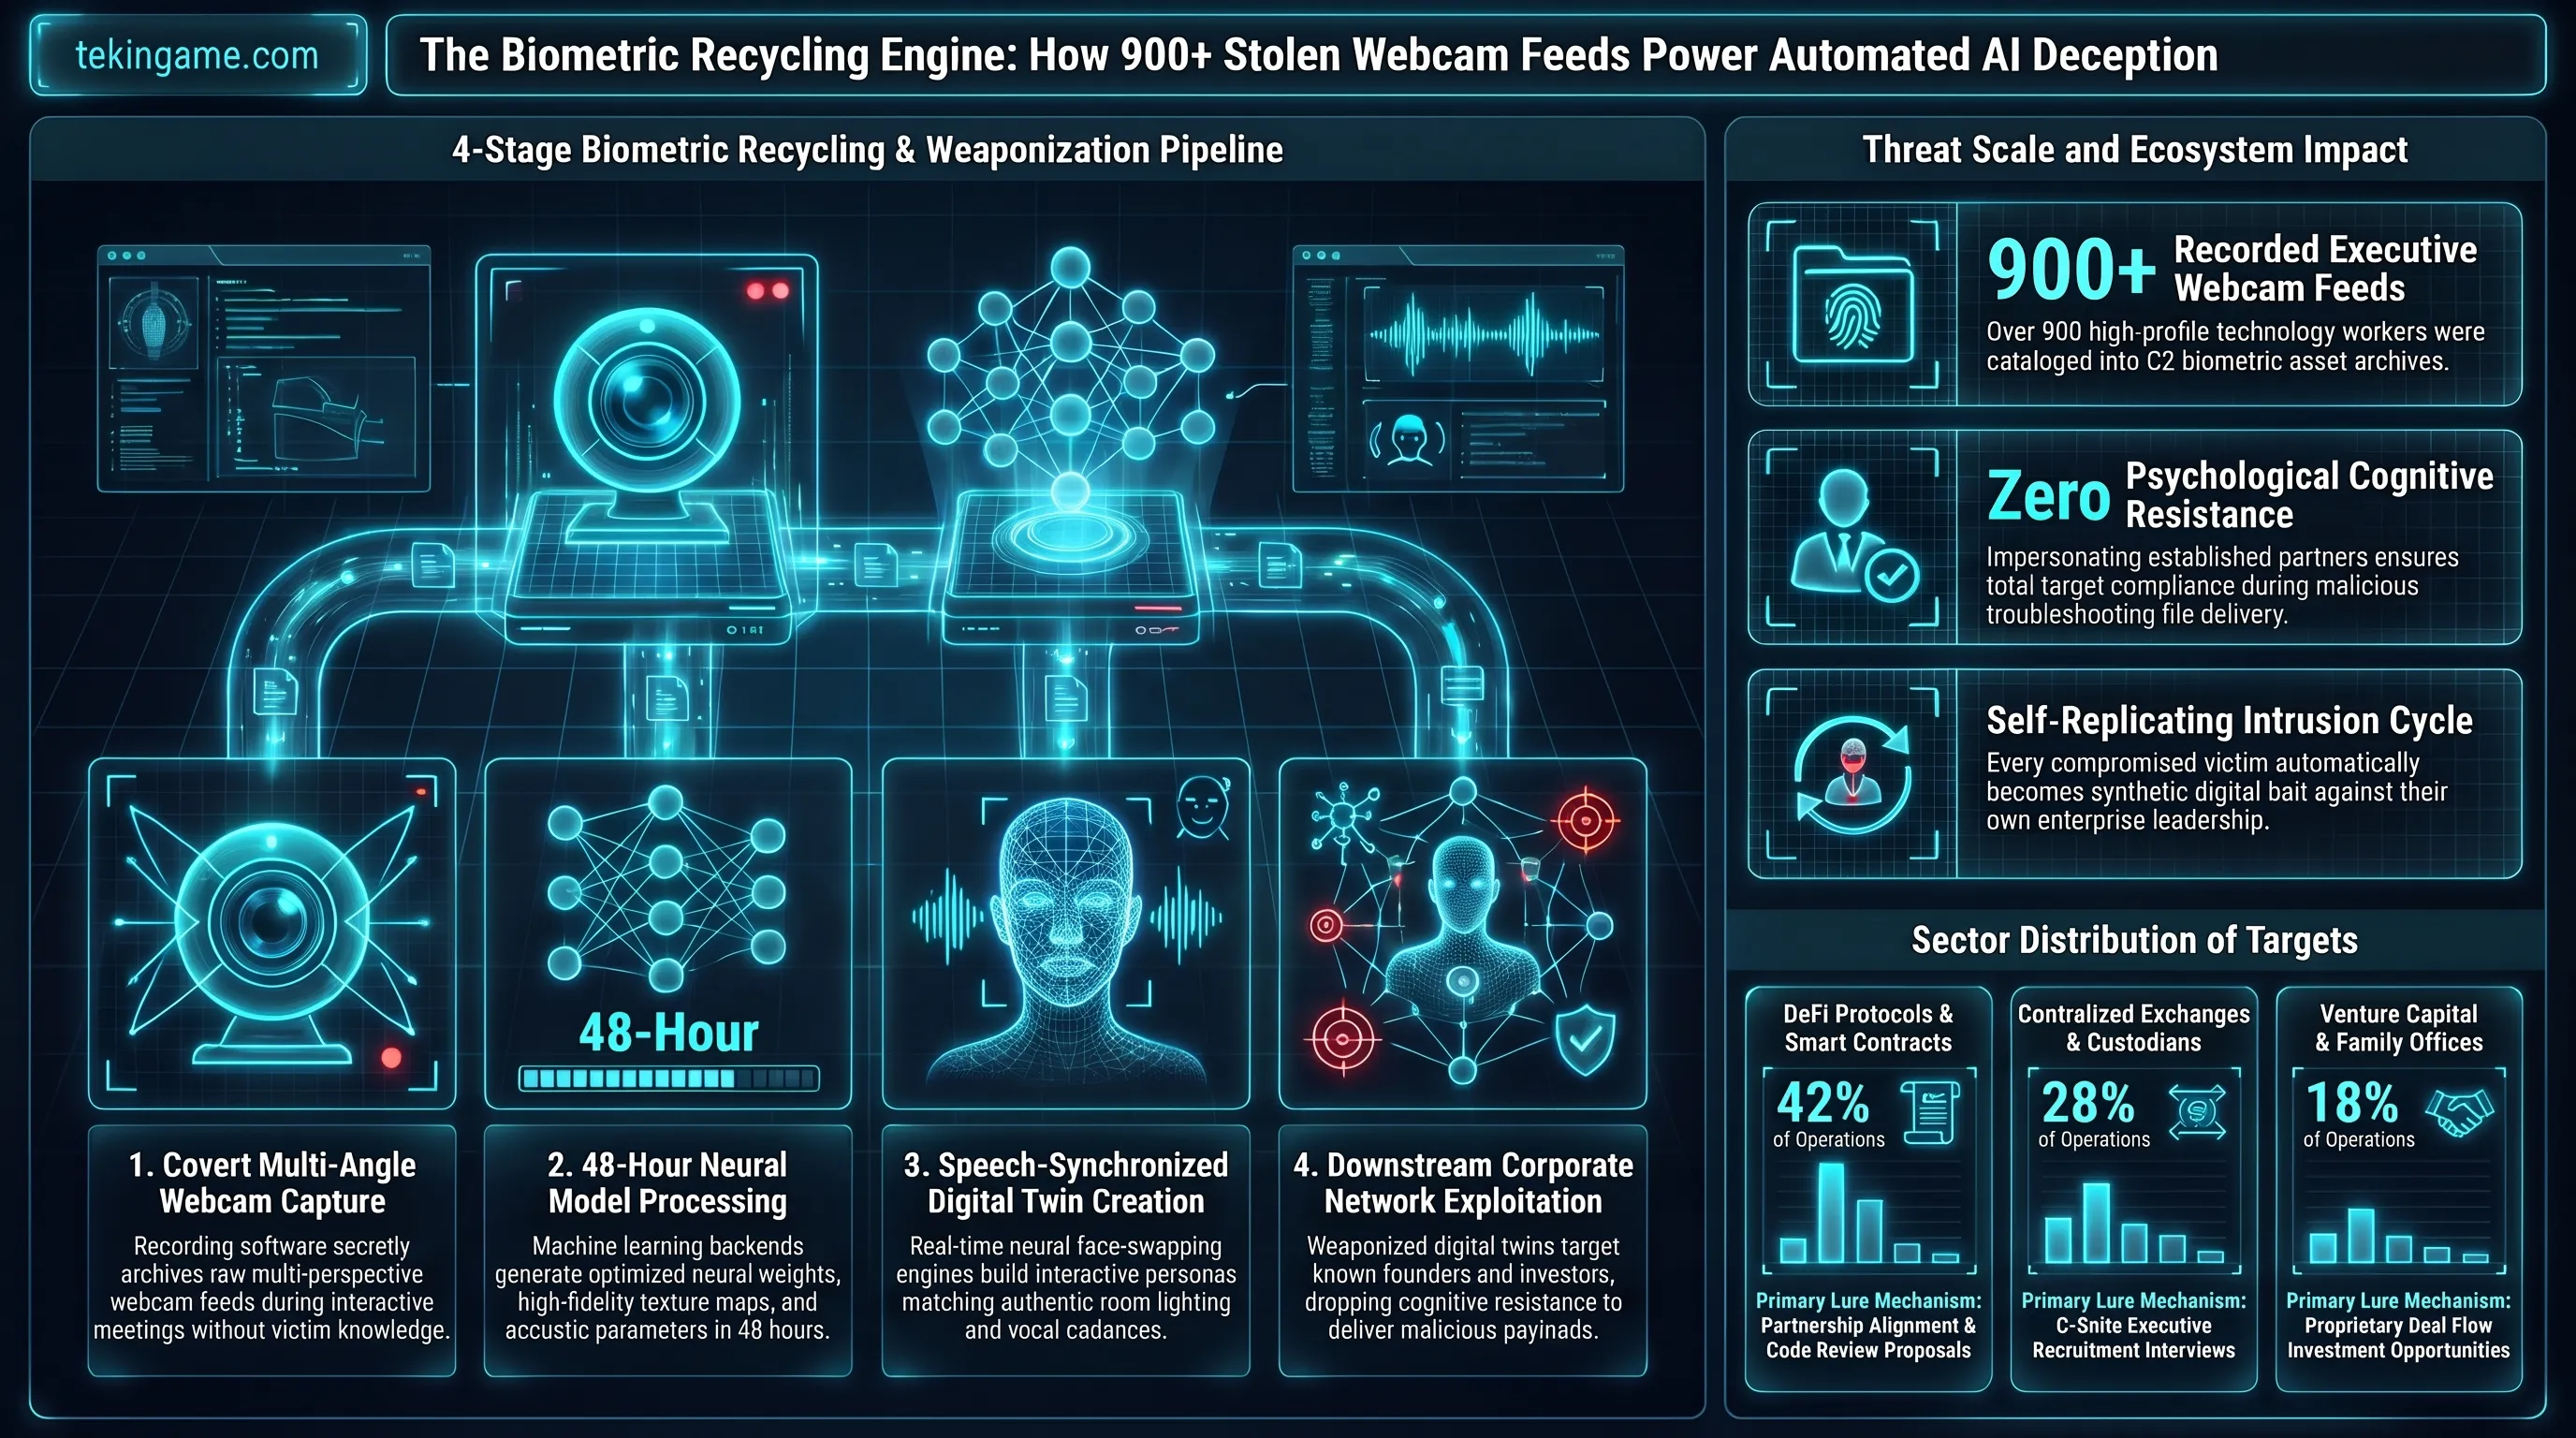
يعد الجانب التشغيلي الأكثر خطورة في حملة FaceStealer، والذي كشفته عمليات التحقيق الفيدرالية، هو إنشاء خط أوتوماتيكي متكامل لتدوير وجوه الضحايا؛ حيث لم يكتف القراصنة بنهب المحافظ الرقمية، بل استغلوا تسجيلات الفيديو الملتقطة لكاميرات المستهدفين أثناء المحادثات كمدخلات خام لشن الهجمات التالية.
فأثناء اللقاء الافتراضي، يتم تسجيل بث كاميرا الضحية وهو يتحدث ويبتسم ويحرك رأسه من زوايا متعددة؛ وتقوم خوارزميات المهاجمين فوراً بتحليل النقاط المحورية للوجه وبناء مجسم ثلاثي الأبعاد مطابق للمستهدف. وخلال أقل من 48 ساعة من اختراق مسؤول تقني، يصبح القراصنة قادرين على الظهور بملامحه الحقيقية وصوته وحسابه للتواصل مع بقية رواد الصناعة:
هذا النموذج الذاتي التكاثر سمح للمهاجمين باختراق كبرى الصناديق والمؤسسات دون الحاجة لاختلاق شخصيات وهمية؛ فعندما يتلقى مستثمر دعوة مرئية من شريك أعمال يعرفه منذ سنوات ويشاهد ملامحه المعتادة أمامه، تسقط كافة الشكوك المنطقية تلقائياً.
وقد أدى هذا التدفق المستمر للوجوه المسروقة إلى بناء شبكة نفوذ عابرة للحدود تزداد قوة مع كل اختراق ناجح؛ حيث يتحول كل مهندس يتم استدراجه إلى مفتاح سري لاختراق ثلاث أو أربع شركات شقيقة في شبكة علاقاته المهنية. هذا التضاعف الهندسي للاختراقات جعل من الصعب على فرق الاستجابة للحوادث السيبرانية تحديد نقطة البداية الحقيقية للهجوم، مما تسبب في استمرار الحملة لأكثر من عام ونصف دون انقطاع.
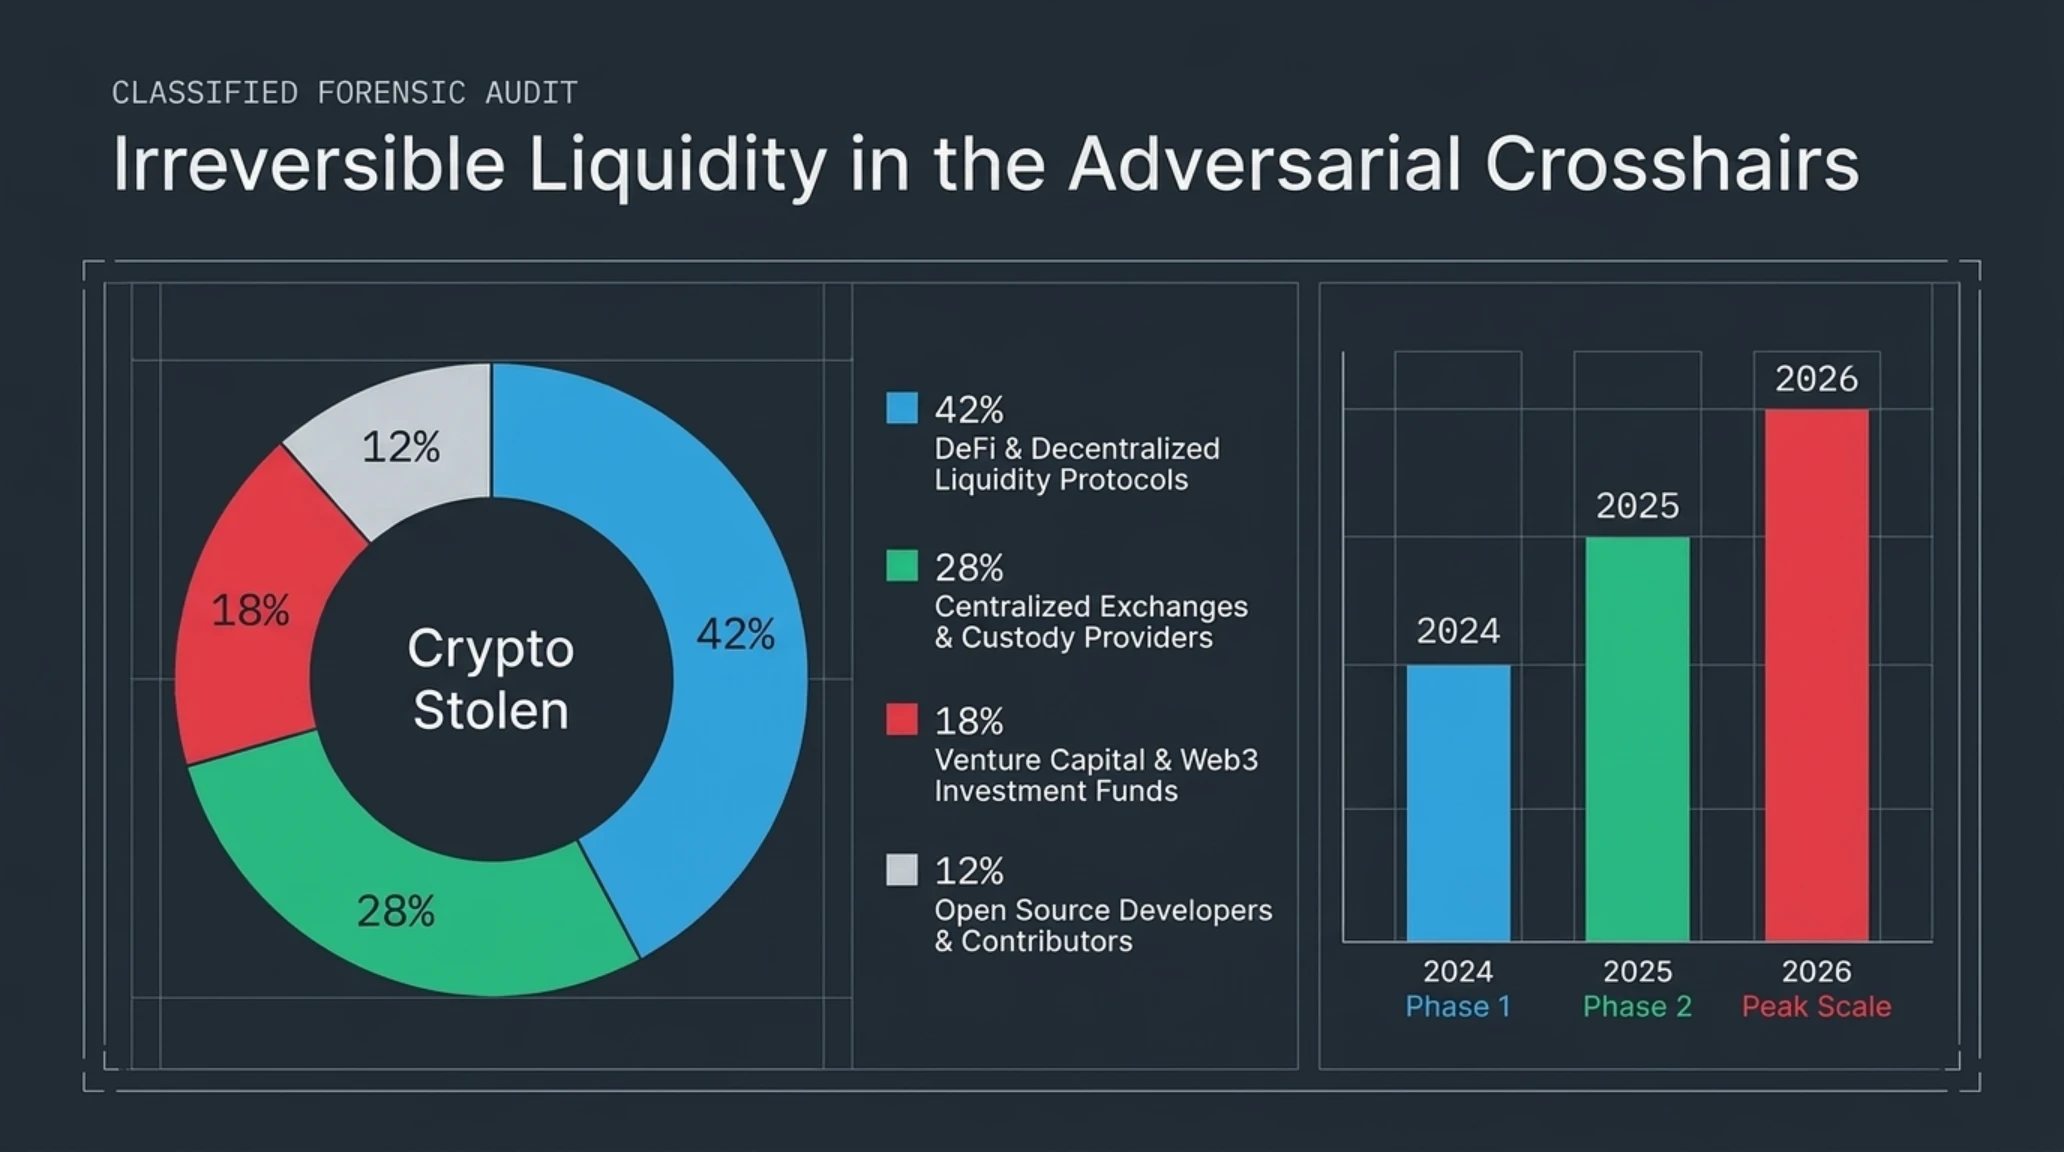
يسلط هذا التصريح الصريح من القيادات الأمنية الدولية الضوء على التحدي المصيري الذي يواجه المنظومة الرقمية العالمية. وتوضح البيانات التحليلية تركيز الهجمات على القطاعات المالية ذات السيولة المرتفعة:
التوزيع الإحصائي لقطاعات الأهداف في حملة FaceStealer ومستويات الخطورة
| القطاع المستهدف في صناعة الكريبتو | الحصة من إجمالي الهجمات المسجلة | وسيلة بناء الثقة الأولية | الأصول والمفاتيح المستهدفة بالنهب |
|---|---|---|---|
| بروتوكولات التمويل اللامركزي (DeFi) | 42% من الهجمات | عروض شراكات استراتيجية ومراجعات للكود | مفاتيح نشر العقود وأموال استخار السيولة |
| منصات التداول المركزية وحفظ الأصول | 28% من الهجمات | دعوات لمقابلات توظيف كبار المديرين | توكنات الجلسات ولوحات الإدارة السحابية |
| صناديق الاستثمار الجريء والمكاتب العائلية | 18% من الهجمات | صفقات تمويل استثمارية حصرية للشركات | أموال حسابات الشركاء ومحافظ التوقيع المتعدد |
| المطورون المستقلون والمشاريع المفتوحة | 8% من الهجمات | طلب التعاون في معالجة ثغرات غيت هاب | ملفات تعريف الارتباط ومفاتيح التوقيع الرقمي |
| مزودو البنية السحابية وعقد الشبكات | 4% من الهجمات | دعم فني وهمي وتقارير أعطال مفبركة | مفاتيح النفاذ لخوادم SSH وتوكنات السحابة |
يكشف هذا التوزيع الدقيق أن استهداف بروتوكولات التمويل اللامركزي ومنصات التداول يمثل خياراً استراتيجياً للقراصنة بهدف تحصيل سيولة مالية سريعة قابلة للغسل عبر شبكات البلوكشين دون إمكانية التراجع عن المعاملات.
العملية الفيدرالية المشتركة وتفكيك الخوادم السحابية؛ استرداد 900 هوية مسروقة
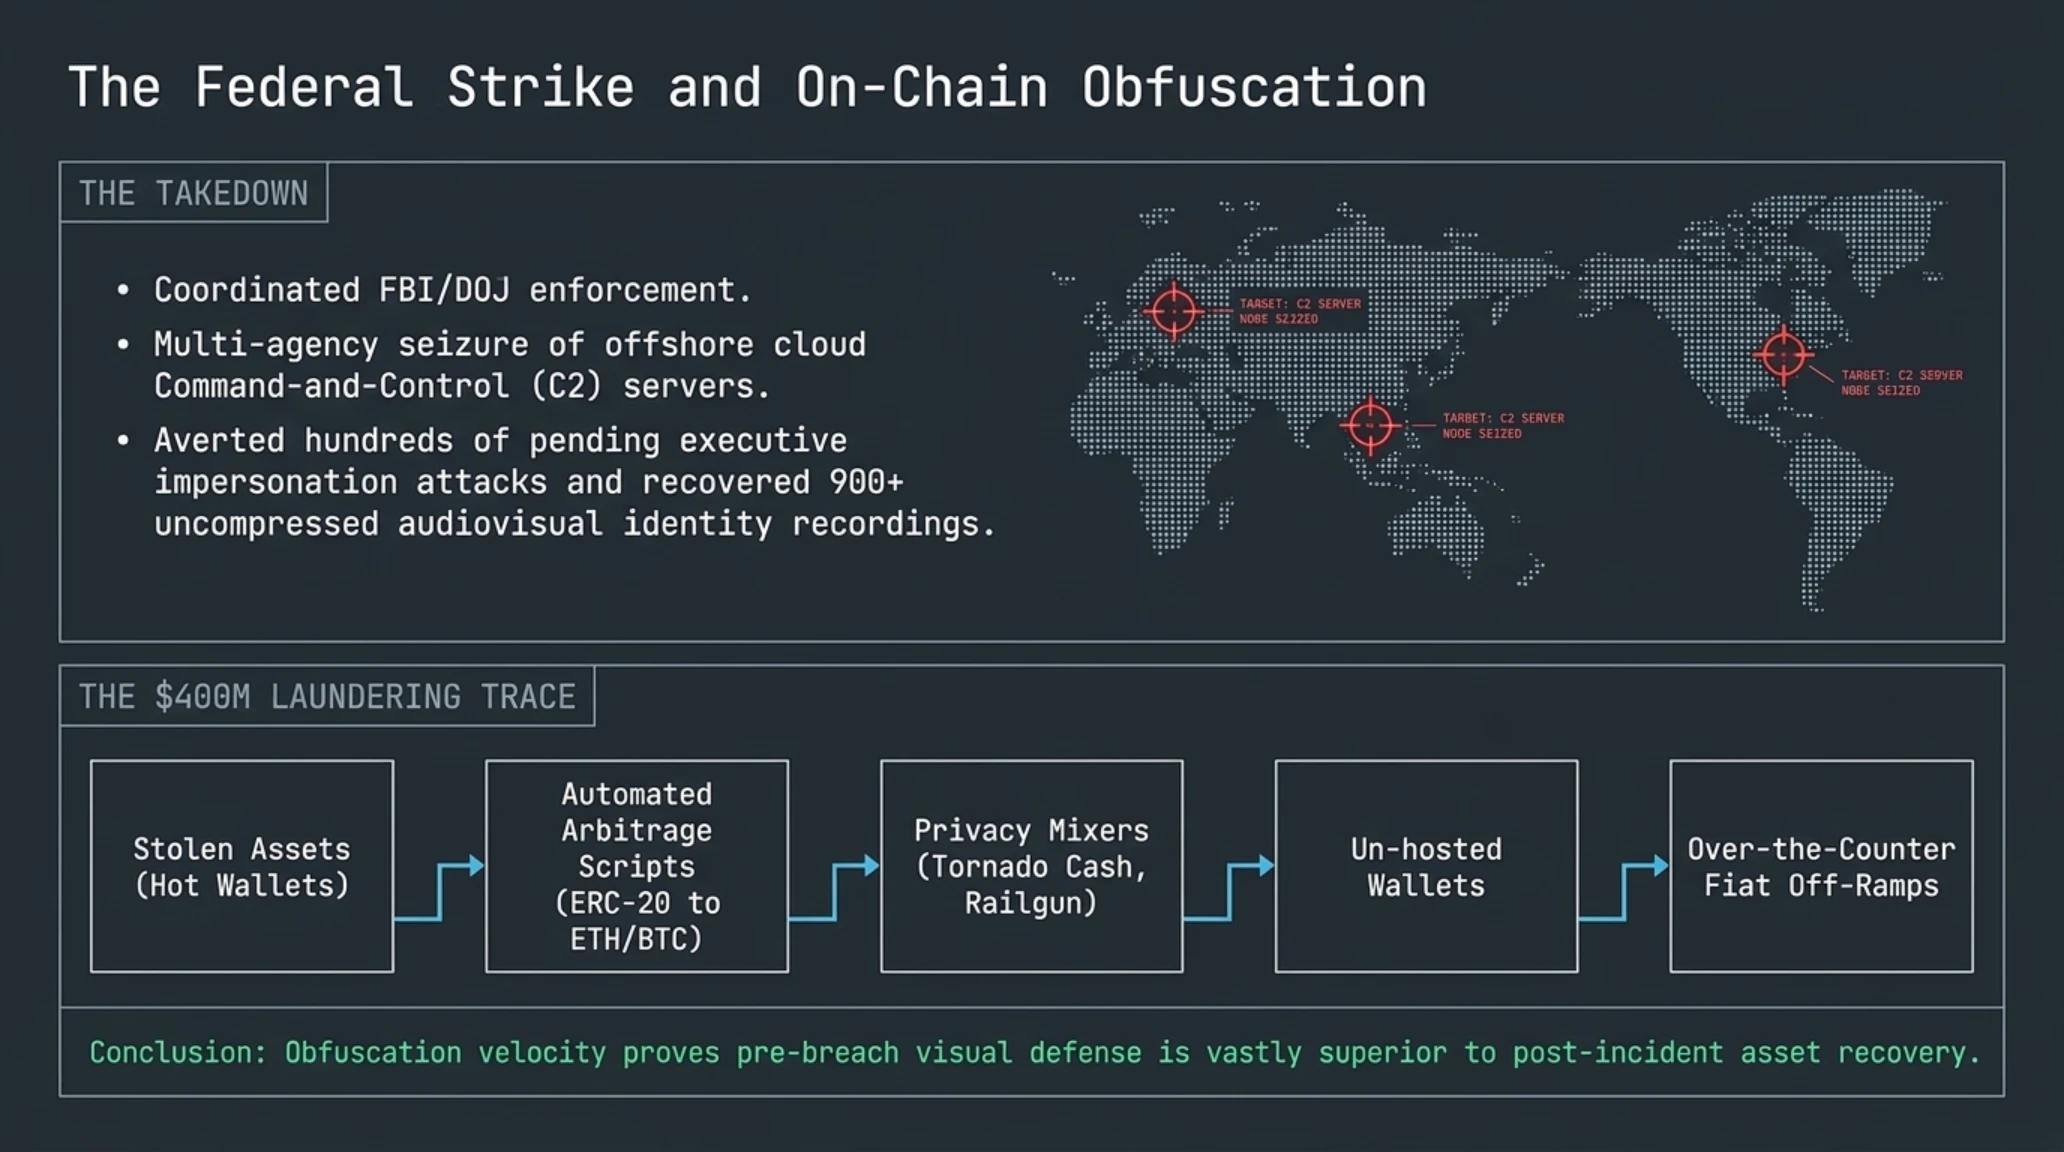
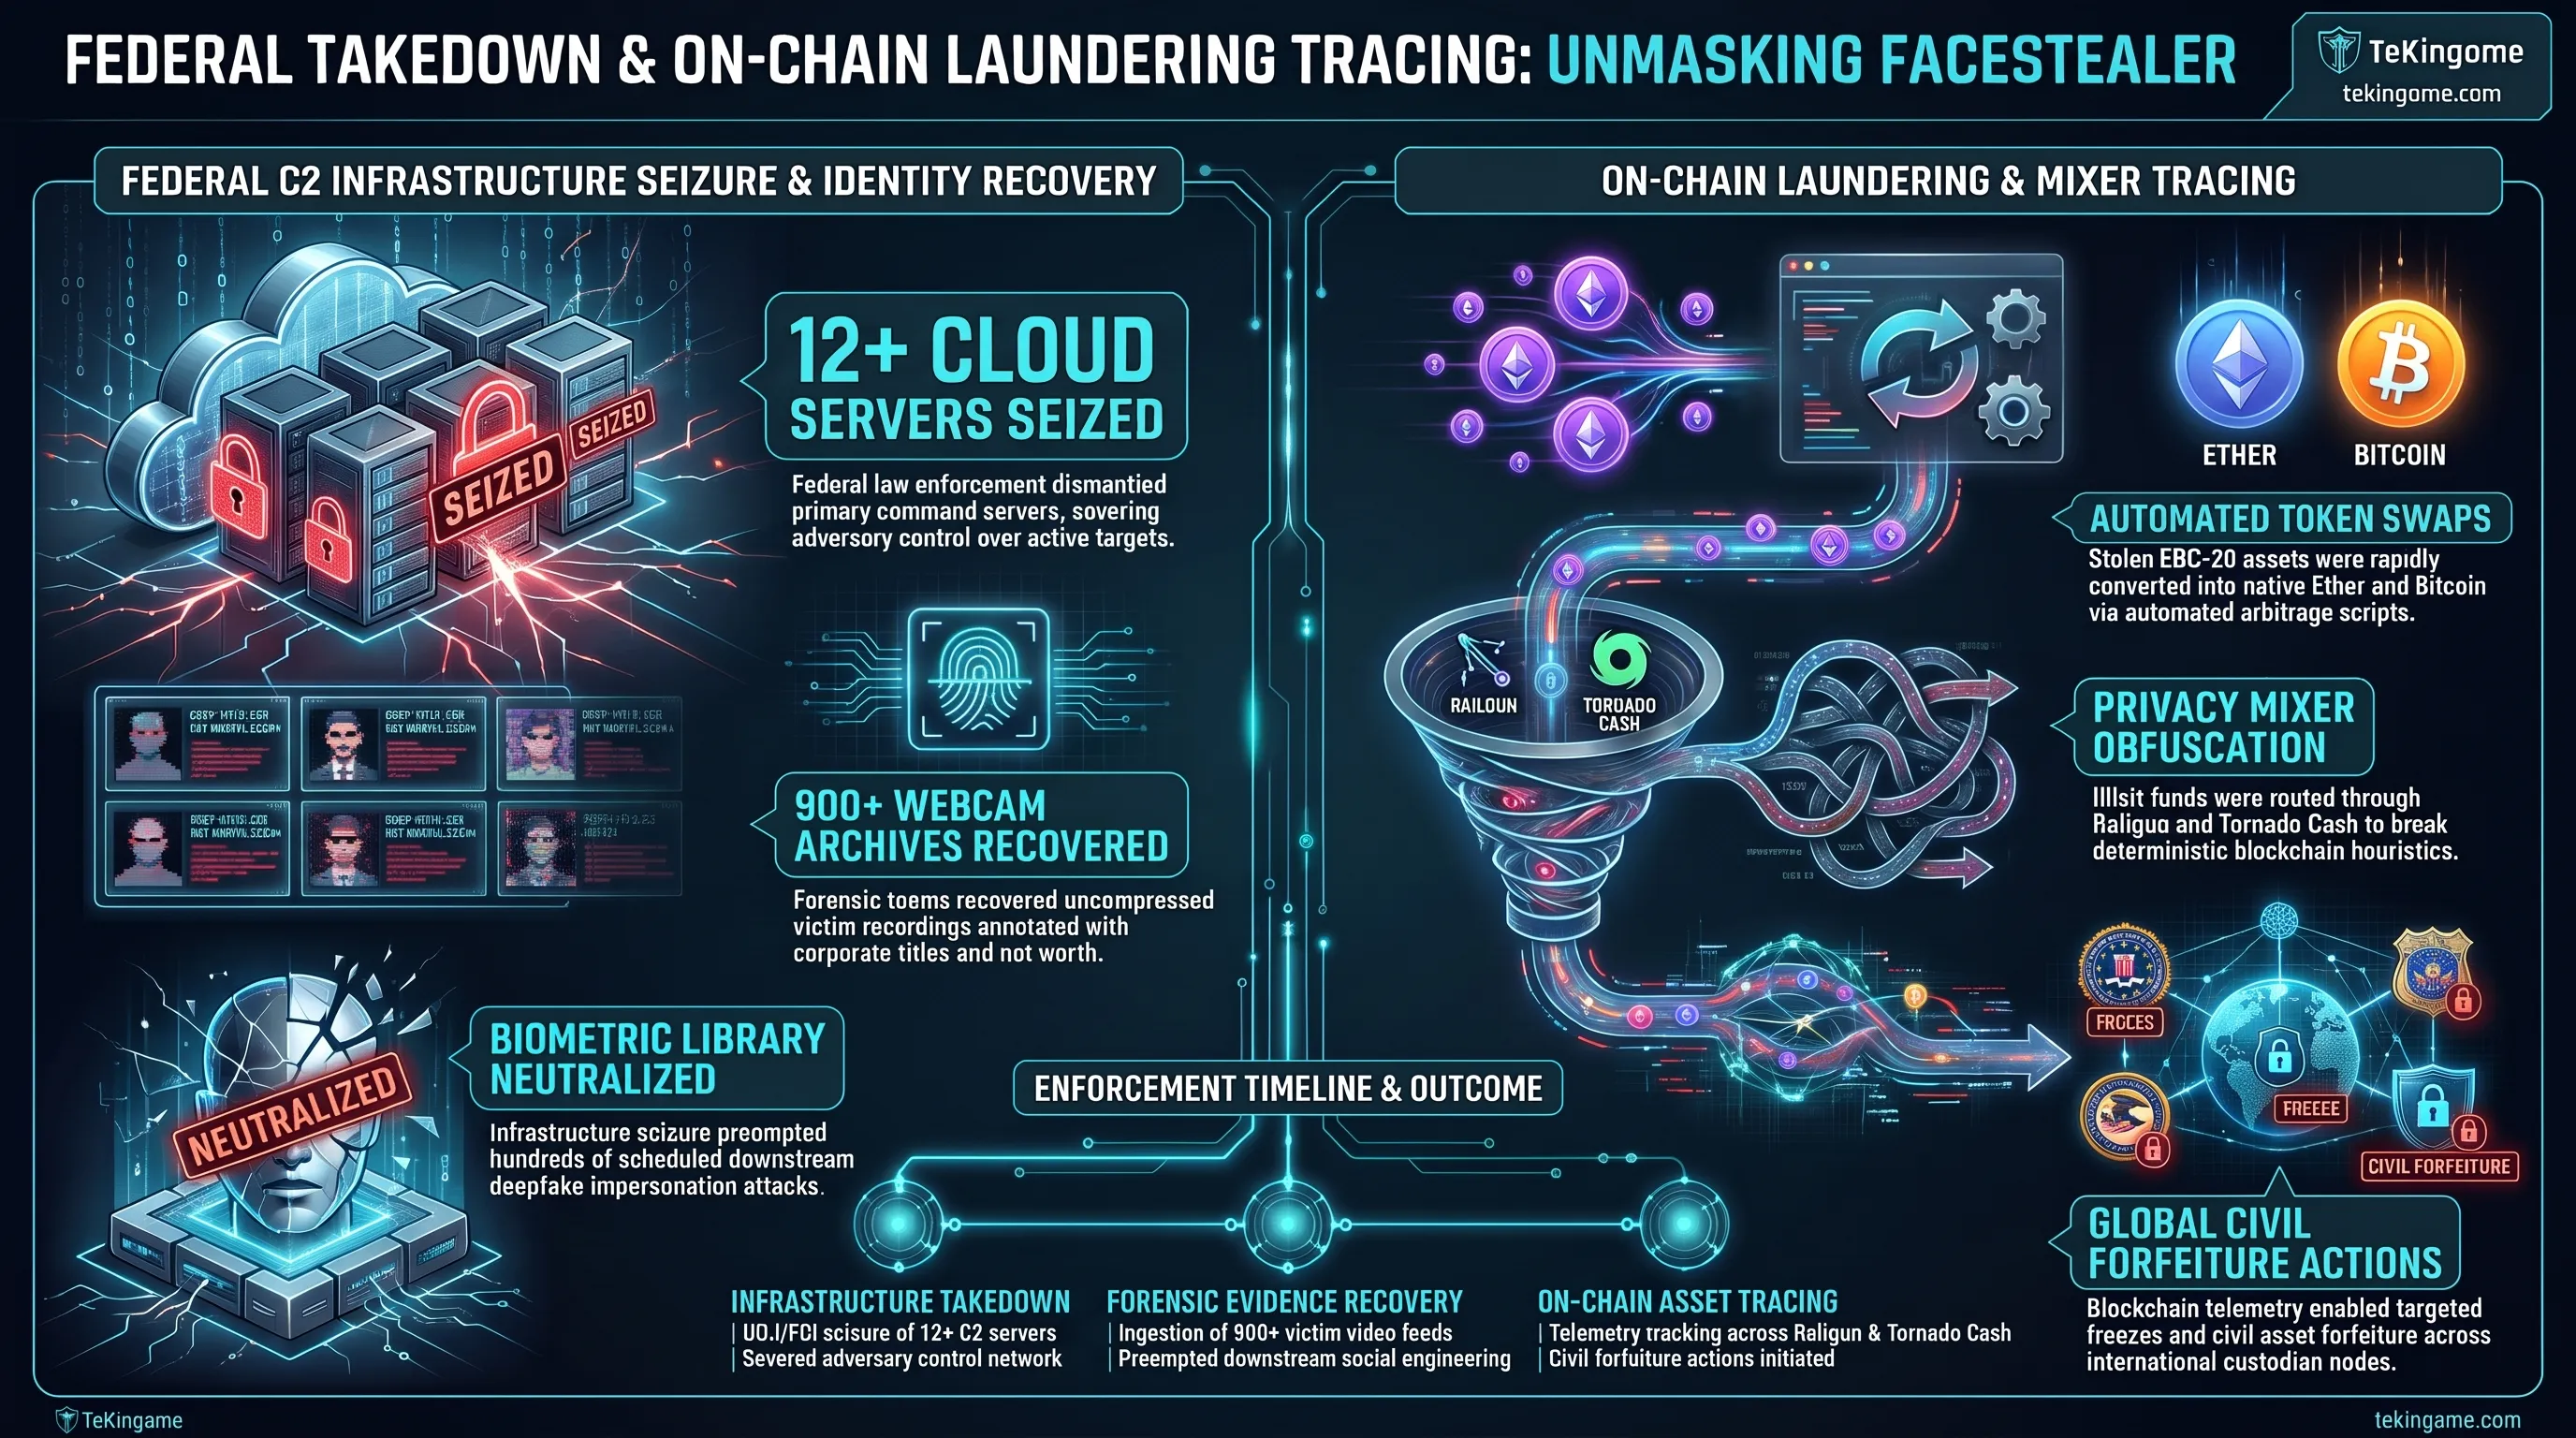
أسفر التحرك المشترك والواسع النطاق الذي قادته وزارة العدل الأمريكية ومكتب التحقيقات الفيدرالي (FBI) بالتعاون مع شركاء دوليين في قطاع الأمن السيبراني عن توجيه ضربة قاصمة لبنية التزييف وانتحال الشخصيات. ووفقاً للبيانات القضائية الرسمية، تمكنت الأجهزة الأمنية بموجب أوامر قضائية عاجلة من وضع يدها على أكثر من اثني عشر خادماً سحابياً ونطاقاً إلكترونياً كانت تُستخدم في استضافة وإدارة هجمات FaceStealer، مما عطل وصول القراصنة إلى قواعد بياناتهم المركزية.
وأثناء فحص محتويات الخوادم المصادرة، عثر المحققون الفيدراليون على مستودع ضخم للبيانات البيومترية كشف الأبعاد الحقيقية للعملية؛ حيث احتوت قاعدة البيانات على أكثر من 900 مقطع فيديو وتسجيل صوتي أصلي لمديرين تنفيذيين ومطوري عقود ذكية ومستثمرين دوليين تم تصويرهم سراً خلال المقابلات الافتراضية. وقد وضع القراصنة بجانب كل تسجيل ملاحظات تتضمن اسم شركة الضحية وصلاحيات نفاذه للمحافظ الرقمية وقائمة بأقرب المتعاملين معه لتوظيفها في العمليات القادمة:
ولم تقتصر نتائج العملية على إحباط مئات الهجمات المخطط لها فحسب، بل مكنت شركات تتبع البلوكشين مثل تشيناليسيس وإليبتيك من ملاحقة مسارات أكثر من 400 مليون دولار من العملات المشفرة المنهوبة عبر شبكة معقدة من منصات الخلط وجسور التحويل اللامركزية، مما أتاح تجميد جزء من الأصول في عناوين محددة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
مصفوفة تقييم مخاطر تهديدات FaceStealer ومستويات الدفاع المؤسسي
| مسار التهديد وأسلوب النفاذ | مستوى الخطورة | الآلية التنفيذية للمهاجم | إجراءات التحصين والمواجهة الفورية |
|---|---|---|---|
| التزييف العميق في المكالمات الحية | حرج للغاية | حقن دفقات الفيديو الاصطناعية في الكاميرات الافتراضية | طرح أسئلة اختبار الهوية والتحقق خارج النطاق التواصلي |
| الروابط المفبركة لإصلاح أعطال الكاميرا | مرتفع جداً | استدراج الضحية لتنزيل برمجيات خبيثة للتحكم | الحظر المطلق لتشغيل أي ملفات مقترحة أثناء المكالمات |
| استخراج ملفات الجلسات وتوكنات الدخول | متوسط إلى مرتفع | تجاوز تشفير DPAPI لمتصفحات كروم وبريف | تقليص صلاحية الجلسات وفرض مفاتيح الأمان المادية |
| استهداف المحافظ الرقمية الباردة | تمت السيطرة / آمن | عجز البرمجيات الخبيثة عن اختراق الرقائق المعزولة | الاعتماد الحصري على المحافظ الصلبة والتوقيع المتعدد |
تثبت سجلات التحقيق الرقمي التي فحصها خبراء الأمن السيبراني على أجهزة المستهدفين كيف كانت الشفرات الخبيثة تعمل في صمت مطبق ودون لفت انتباه المستخدم أثناء حزم البيانات ونقلها إلى الخارج:
تقرير التحقيق الجنائي عبر طرفية لينكس؛ تفكيك برمجية FaceStealer
يبرهن هذا الكشف الجنائي أن المهاجمين دمجوا الخداع البيومتري بالبرمجيات الخبيثة المتقدمة لتحقيق أقصى قدر من التدمير المالي في أقل إطار زمني ممكن.
أزمة الهوية الرقمية؛ لماذا لم يعد الوجه البشري دليلاً كافياً على الأصالة؟
أثارت تفاصيل عملية FaceStealer تساؤلات جوهرية في منظومة الأمن السيبراني الحديثة: في عالم تتيح فيه نماذج الذكاء الاصطناعي التوليدي استنساخ وجه وصوت أي شخص بدقة مذهلة وبتكلفة منخفضة، كيف يمكن الوثوق بهوية الطرف الآخر في الاتصال المرئي؟
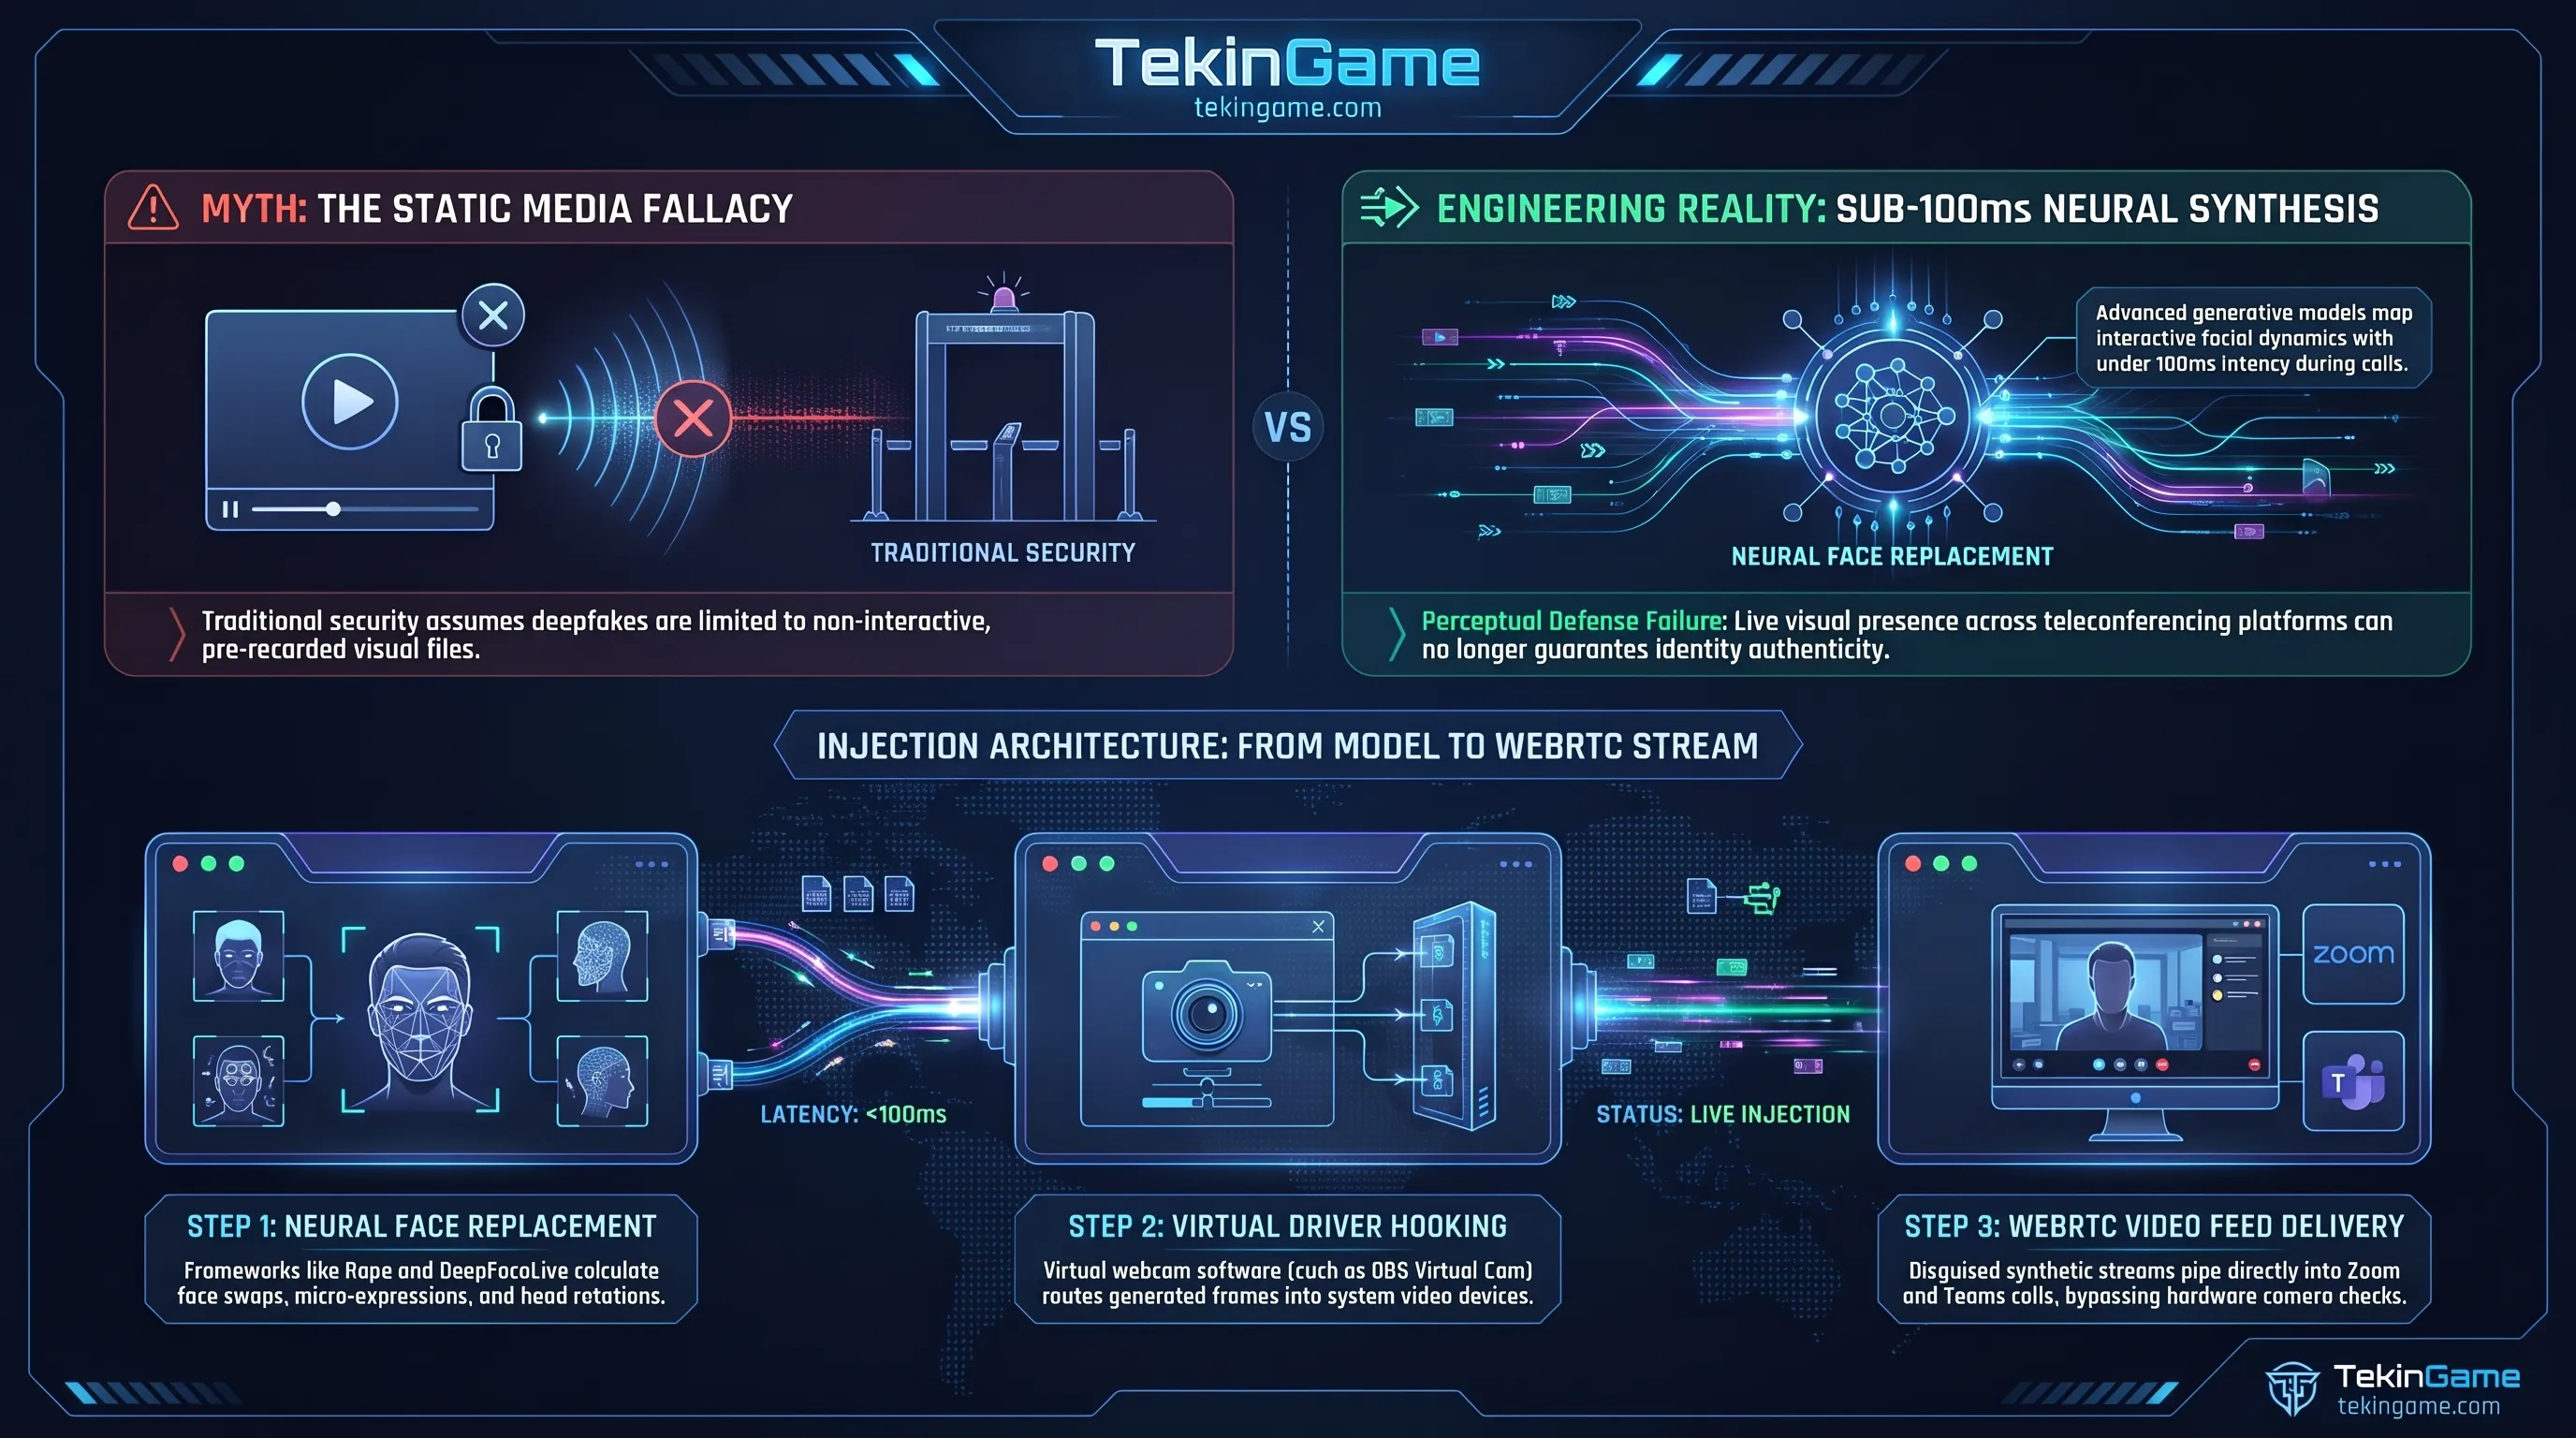
فعلى مدار عقود طويلة، كان التحقق البصري المباشر يمثل أعلى درجات التيقن في بيئات الأعمال؛ إذ يعد حضور المسؤول عبر الفيديو ضمانة لإبرام الصفقات الضخمة وتحويل الأصول الحساسة. غير أن التطور المتسارع للذكاء الاصطناعي أثبت سهولة تضليل الحواس البشرية:
يؤكد خبراء الأمن السيبراني أن الاعتماد على مخرجات كاميرات الفيديو كمعيار لإثبات الهوية بات يمثل ثغرة هيكلية خطيرة. فقد أثبتت الفرق التابعة لكوريا الشمالية قدرتها على تطويع المشاعر الإنسانية لتسليم الأصول دون الحاجة لكسر أي معادلات تشفير معقدة. والرد الحتمي على هذا التحدي يكمن في الانتقال الفوري نحو معمارية «انعدام الثقة المطلق» (Zero-Trust) في كافة الاتصالات الرقمية:
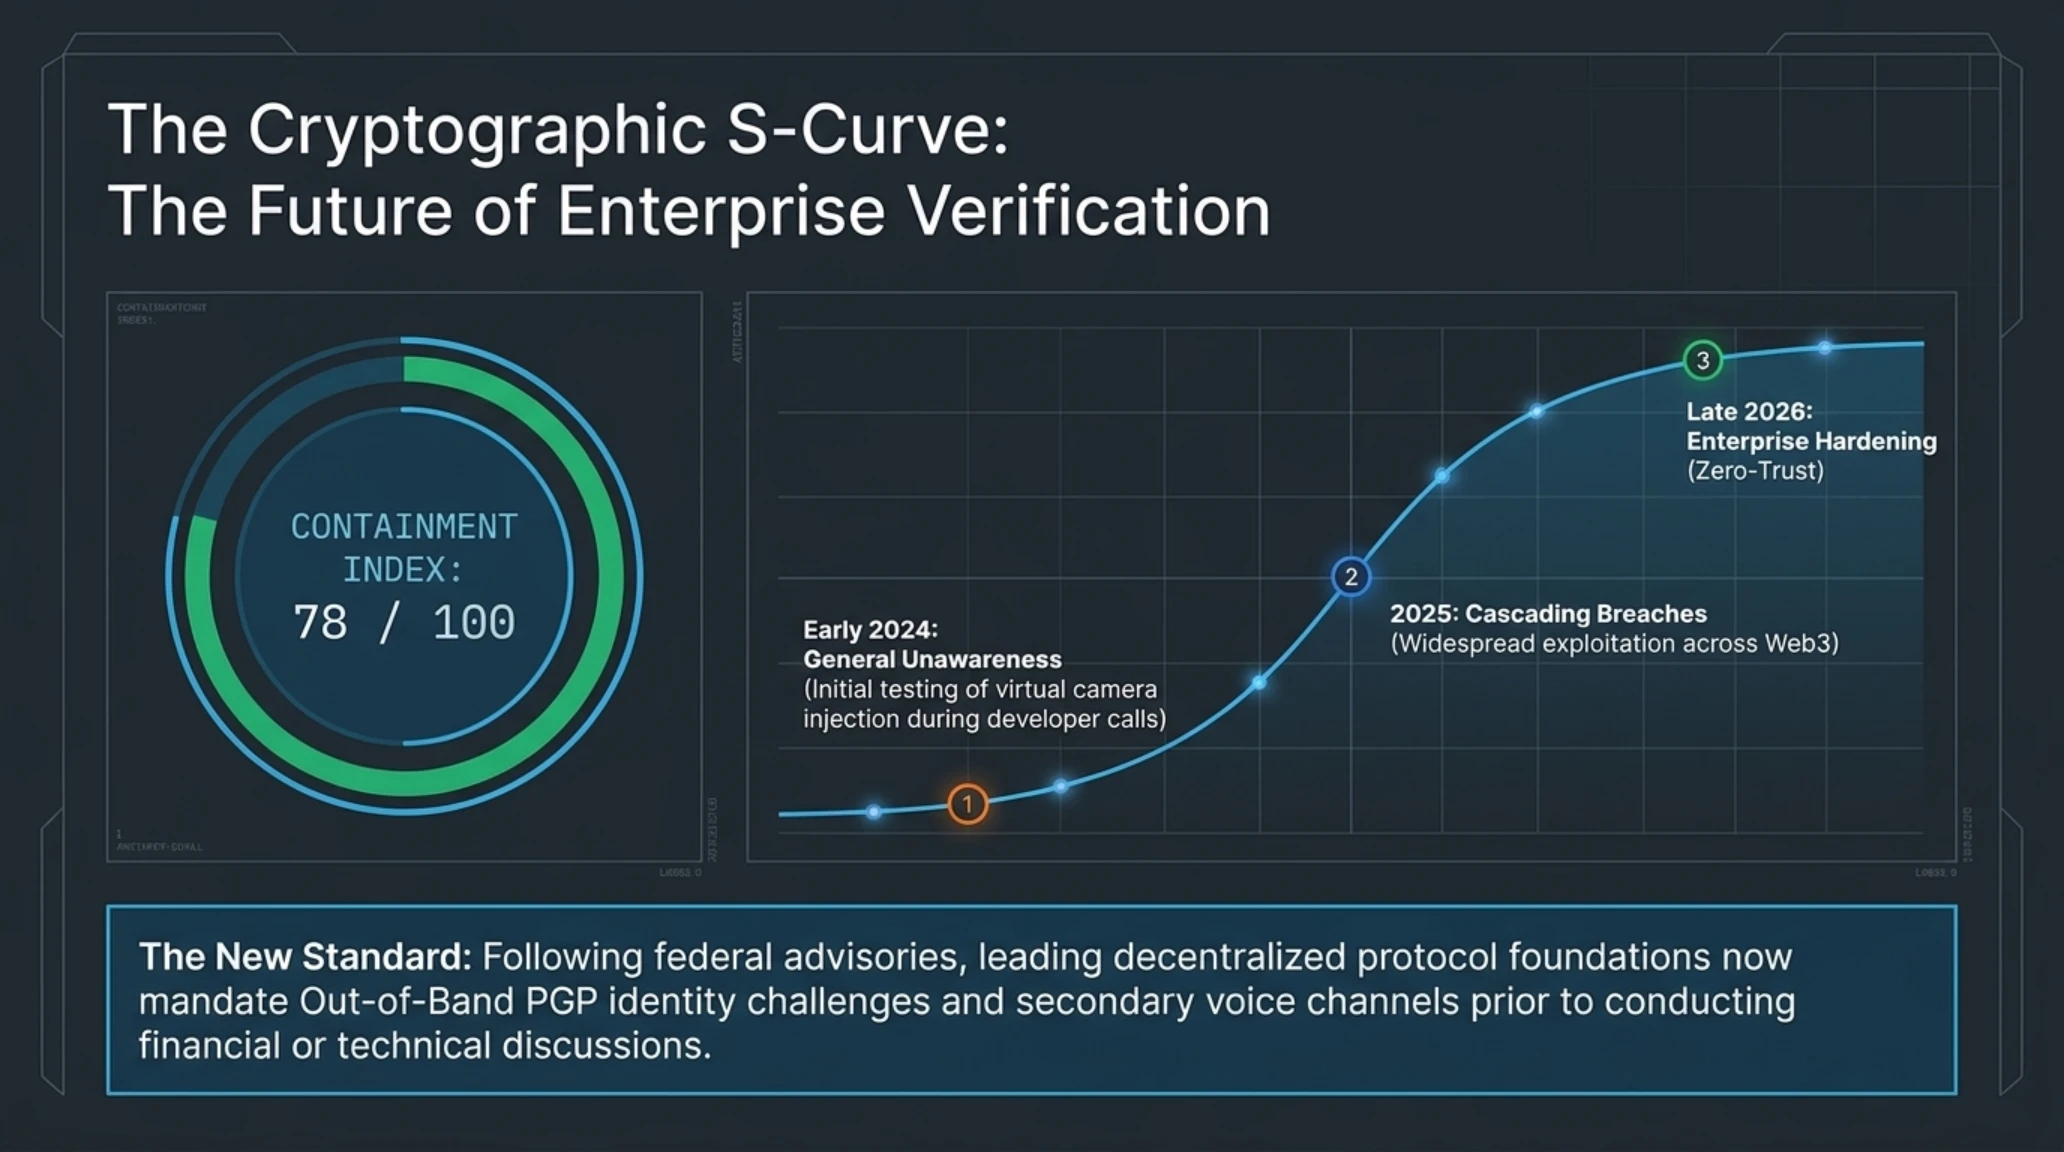
يظهر التحول السريع للمؤسسات نحو التحقق التشفيري خارج نطاق الاتصال استيعاب مجتمع التقنية لضرورة حماية مسارات الثقة في البيئات المعاصرة:
منحنى S لتبني معمارية انعدام الثقة في الاتصالات الرقمية والمؤسسية
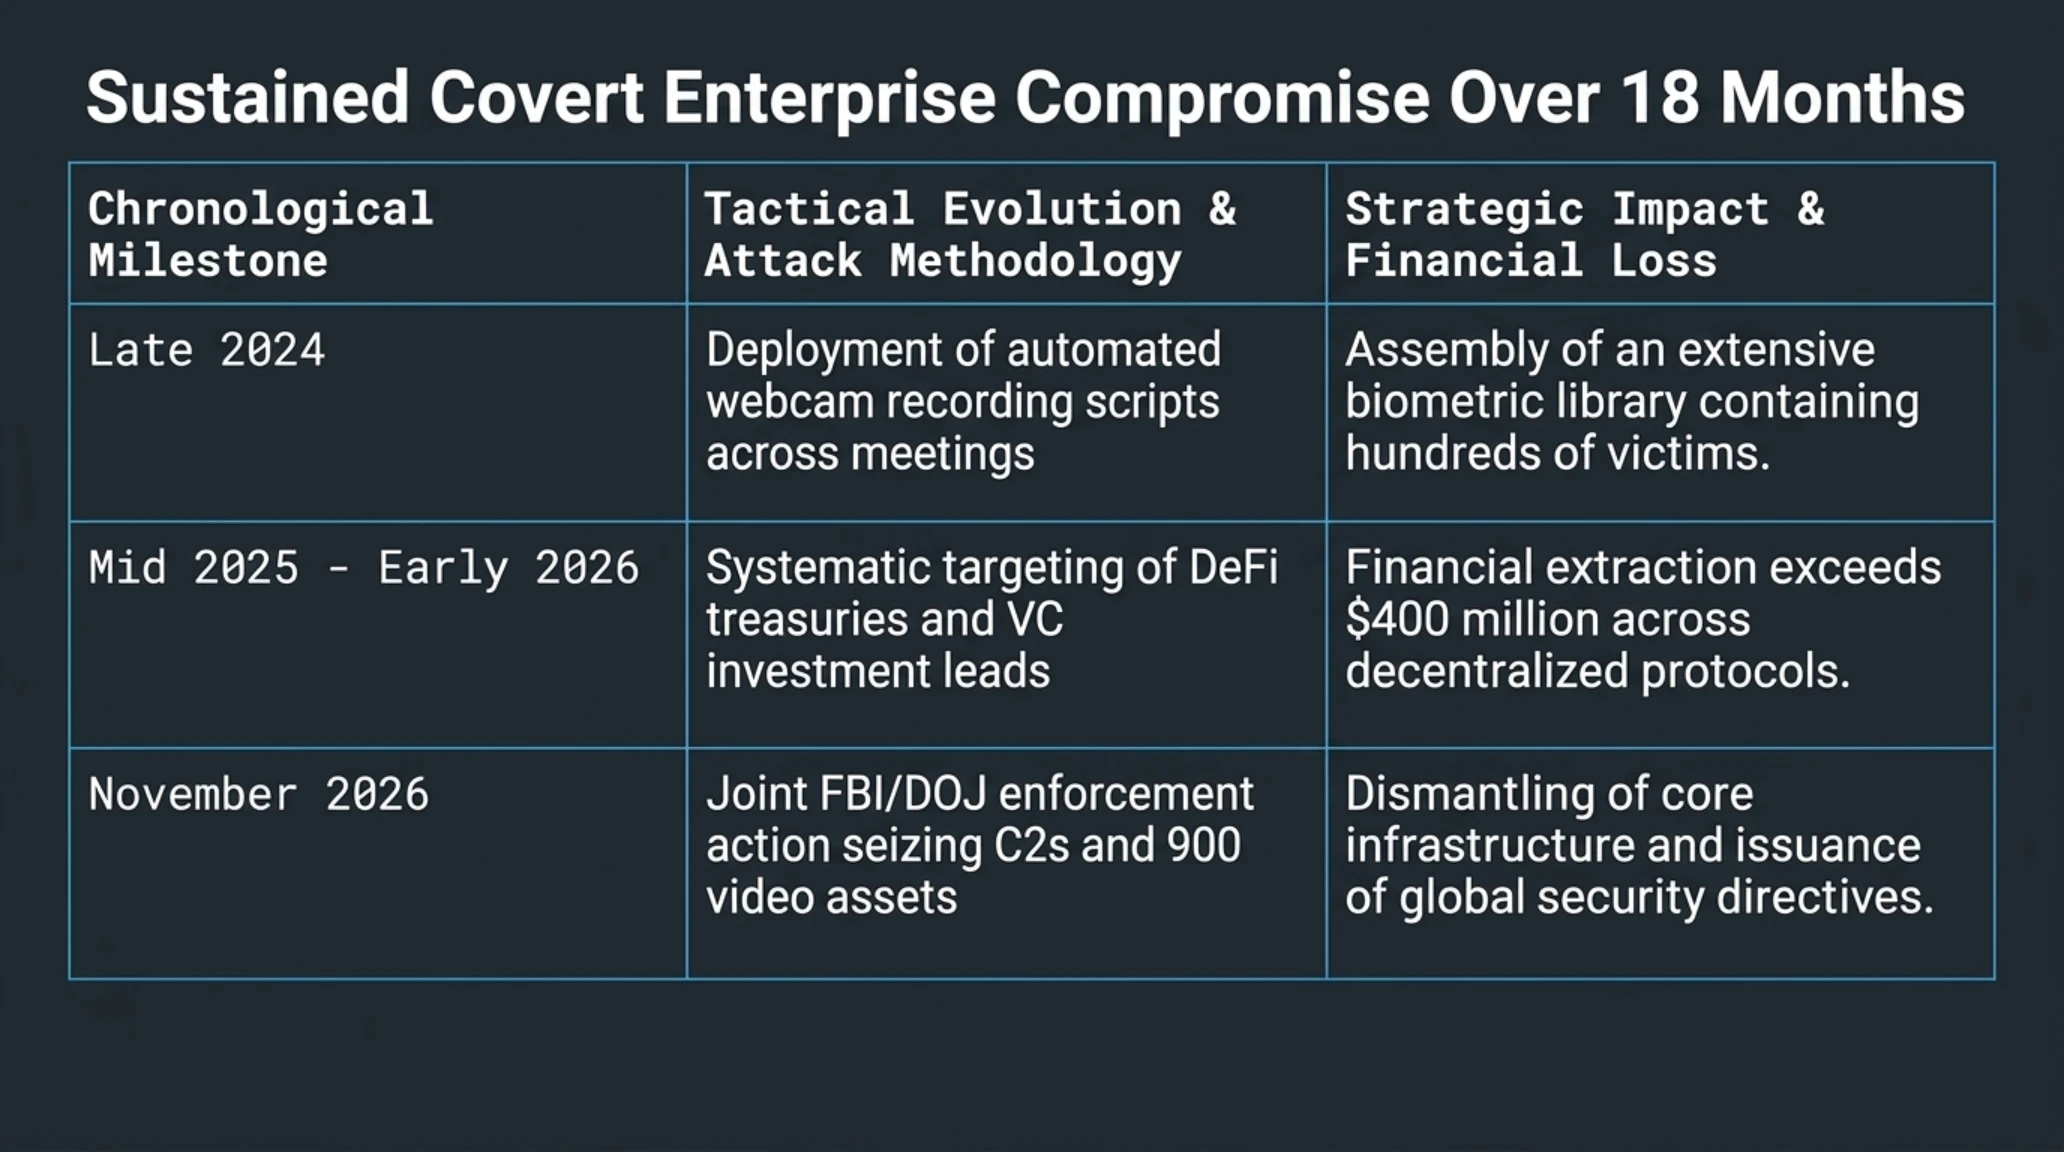
يكشف استعراض المحطات الزمنية للحملة كيف تدرجت هذه التقنيات من مرحلة التجارب المحدودة إلى منظومة هجومية كبرى استنزفت مئات الملايين من الدولارات:
التسلسل الزمني لتطور عملية FaceStealer والتحولات التكتيكية الكبرى
| المرحلة الزمنية | التطور التكتيكي وأسلوب الهجوم | الأثر الاستراتيجي والخسائر المالية |
|---|---|---|
| أوائل 2024 | اختبار الكاميرات الافتراضية في مكالمات المطورين | اختراق محدود لبيانات مطورين مجهولين على غيت هاب. |
| أواخر 2024 | تفعيل سكريبتات التسجيل التلقائي لكاميرات الضحايا | بناء قاعدة البيانات البيومترية الأولى لمئات الوجوه. |
| منتصف 2025 - 2026 | استهداف مكثف لخزائن التمويل وصناديق الاستثمار | تصاعد السرقات وتجاوز الخسائر حاجز 400 مليون دولار. |
| نوفمبر 2026 | العملية الفيدرالية المشتركة وتفكيك البنية التحتية | مصادرة الخوادم واسترداد 900 تسجيل وتعميم الدفاعات. |
يشير هذا المسار التاريخي إلى أن مواجهة الموجات القادمة من الهجمات البيومترية تستلزم اعتماد إطار دفاعي مؤسسي وفردي صارم لا غنى عنه لضمان الاستقرار في الاقتصاد الرقمي.
دليل الإجراءات الدفاعية لرواد التكنولوجيا وفرق العمل عن بُعد
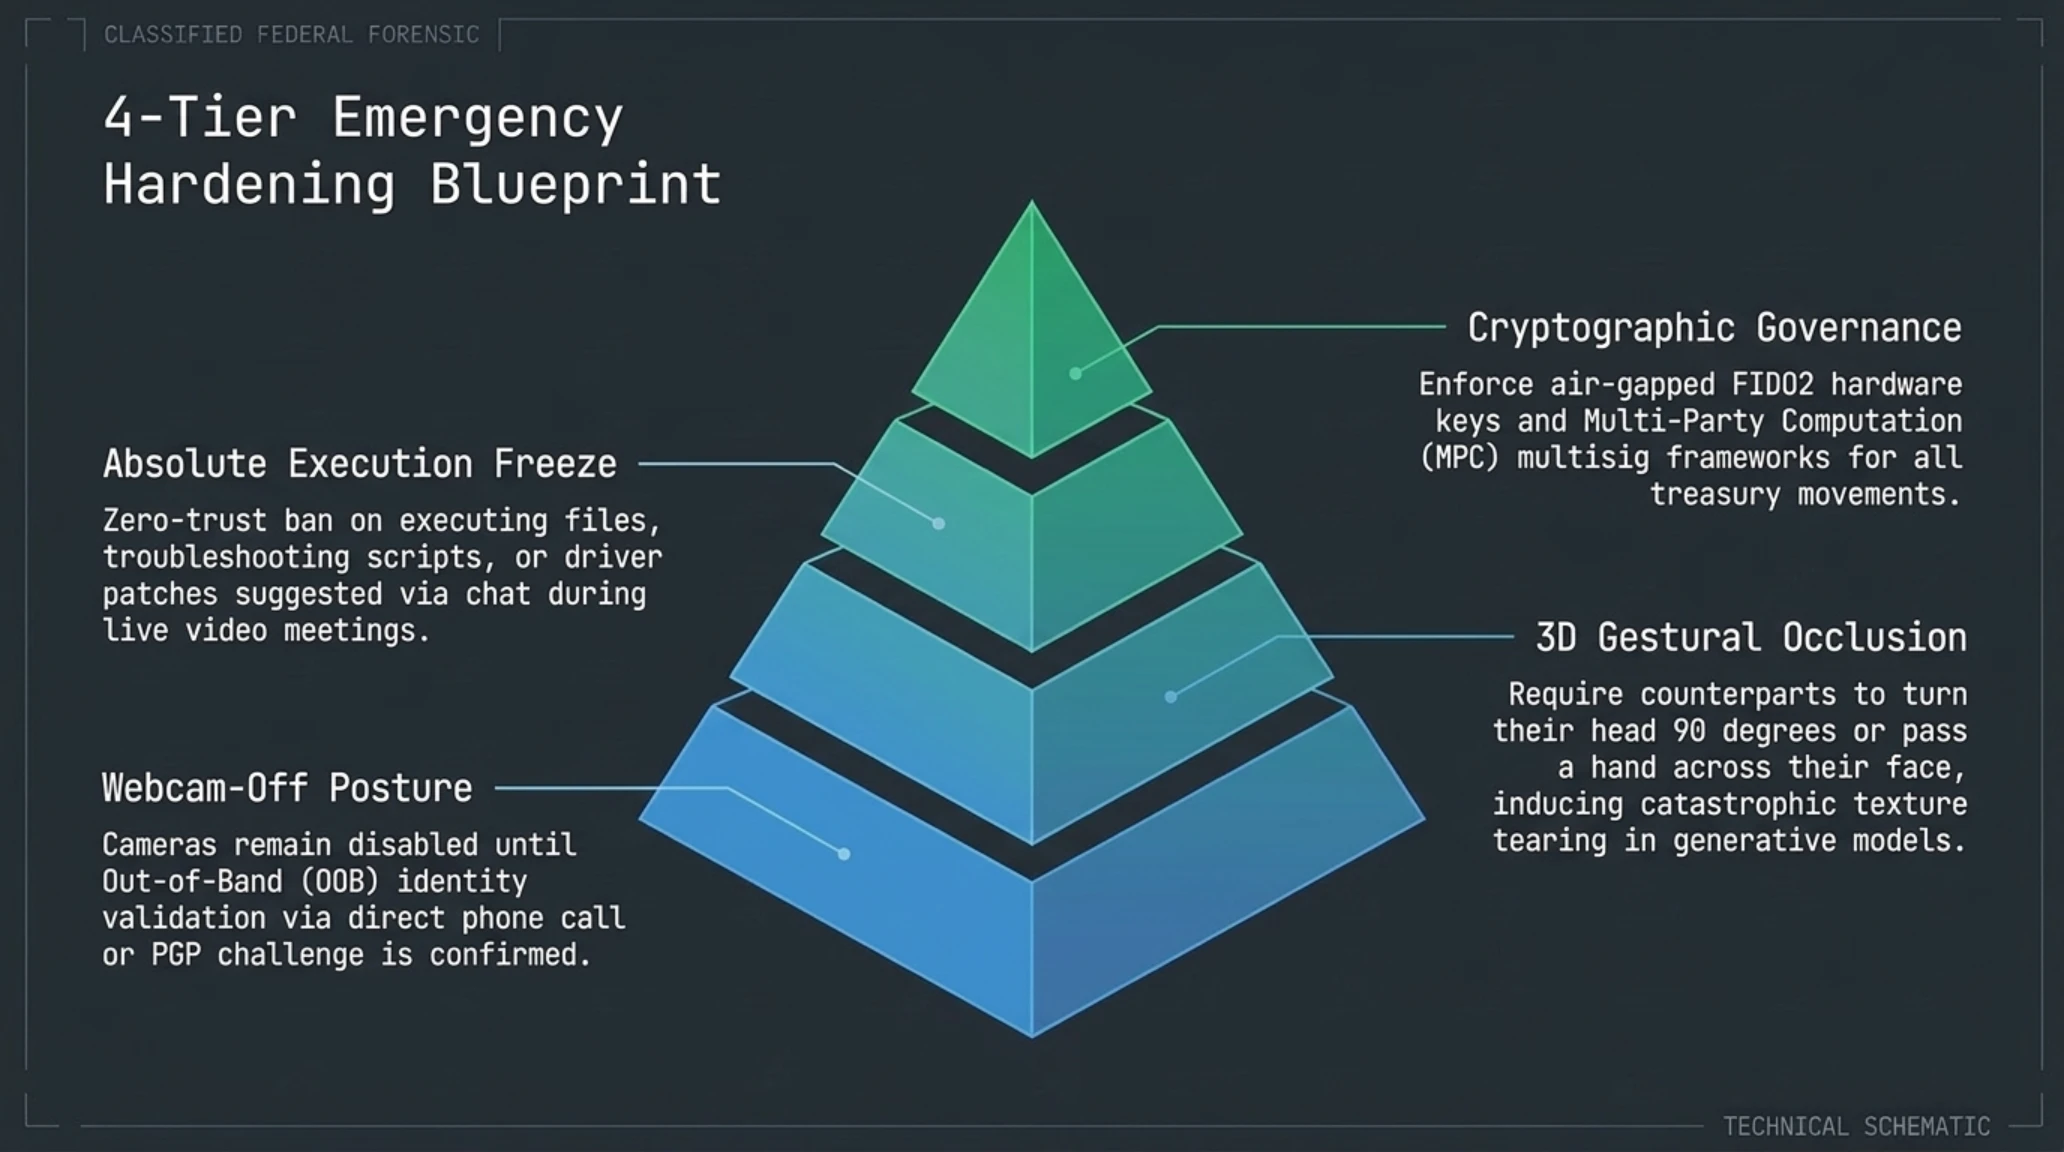
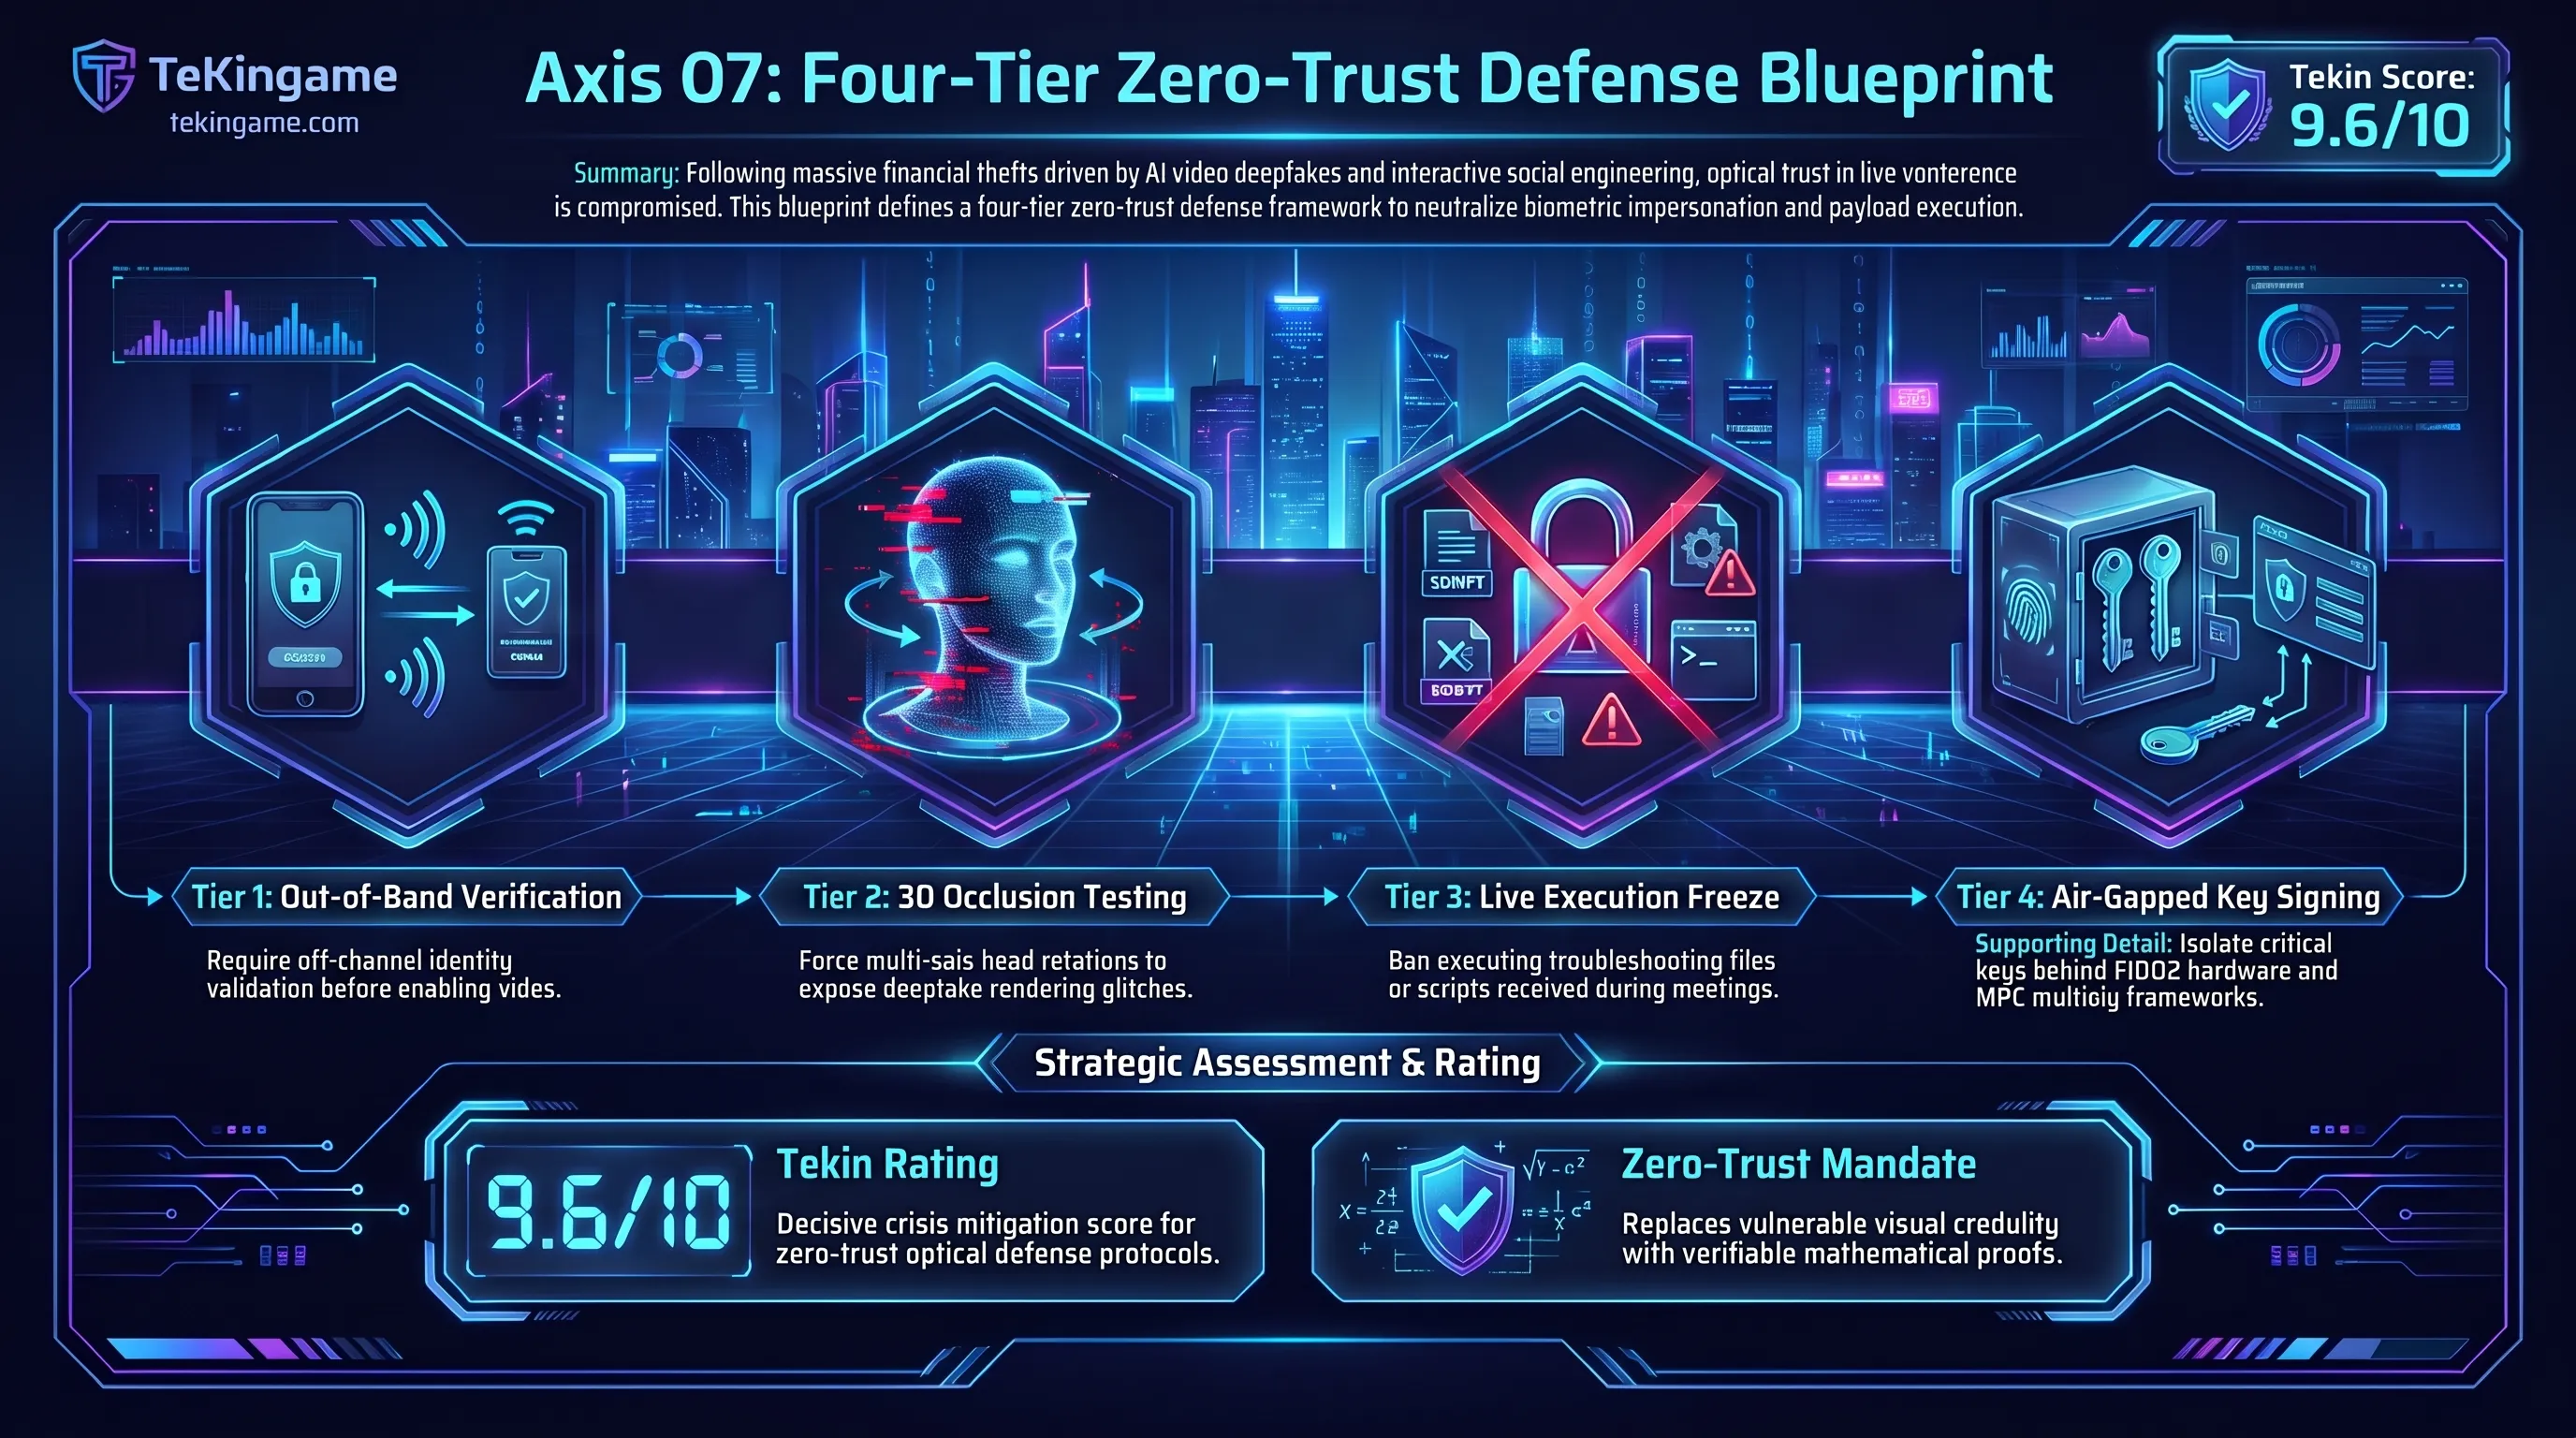
للتحصين الكامل ضد الأنماط الهجومية المتطورة التي جسدتها عملية FaceStealer، يتعين على القيادات التقنية، ومعماريي البلوكشين، ومطوري النظم اللامركزية تطبيق منظومة دفاعية صارمة وغير قابلة للمساومة عبر أربع مراحل متزامنة. وترتكز هذه التدابير على حقيقة لا تقبل الشك: في العصر الحوسبي الحالي، لا يمكن اعتبار الصوت والصورة المنقولين عبر الإنترنت معياراً موثوقاً لإثبات الهوية.
تتمثل المرحلة الأولى في تطبيق قاعدة «إغلاق الكاميرا حتى اكتمال التحقق خارج النطاق». ووفقاً للتعليمات الفيدرالية الصارمة، يجب على المشاركين في أي اجتماع مرئي يبدأ بروابط غير معتادة أو دعوات غير مسبوقة إبقاء كاميراتهم مغطاة أو مغلقة تماماً. ويجب التحقق المسبق من هوية الطرف المقابل عبر قناة اتصال مستقلة تماماً كإجراء مكالمة هاتفية مباشرة عبر رقم مسجل مسبقاً، أو إرسال توقيع تشفيري PGP، أو تبادل رمز مؤقت عبر تطبيق آمن:
أما المرحلة الثانية فتقوم على تنفيذ اختبارات الحركة ثلاثية الأبعاد والتحديات البصرية اللحظية. فالنماذج العصبية المستخدمة في التزييف العميق تواجه صعوبات رياضية بالغة عند التعامل مع الحركات الدورانية المفاجئة أو حجب الوجه. اطلب من المتحدث تدوير رأسه بزاوية 90 درجة يميناً ويساراً، أو تمرير كف يده ببطء أمام عينيه وأنفه، أو رفع ورقة مكتوبة أمام الشاشة. وفي النماذج الحالية، يؤدي ذلك فوراً إلى تمزق النسيج البصري، واهتزاز ملامح الوجه، وتقطع الحركة:
وتركز المرحلة الثالثة على فرض حظر قطعي لتنزيل أو تشغيل أي برامج أو روابط إصلاح أثناء الاجتماع. فلا توجد أي منصة مؤتمرات رسمية تطلب من المستخدم تنزيل شفرات إضافية أو برامج مساعدة لمعالجة مشكلات الصوت. فإذا ادعى الطرف الآخر عدم سماع صوتك، بادر بإنهاء المكالمة فوراً وامتنع تماماً عن النقر على أي روابط تشخيصية مرسلة في المحادثة.
وتختتم المنظومة بالمرحلة الرابعة المعنية بالعزل المادي لبيئات حفظ الأصول الرقمية. يجب ألا توجد مفاتيح نشر العقود الذكية، أو المحافظ الرقمية التي تحوي مبالغ ضخمة، على الحواسيب المستخدمة للمكالمات اليومية أو تصفح الإنترنت. ويجب أن تخضع كافة التحويلات المالية الكبرى لأنظمة التوقيع المتعدد (Multisig) والمحافظ الباردة المؤمنة بمفاتيح الأمان المادية المعتمدة عالمياً.
وبالتوازي مع تدابير عزل الأجهزة، يتوجب على الشركات والمؤسسات فرض بروتوكول التحقق التشفيري المتبادل لكافة قنوات الاتصال المهنية. وقد بدأت المنظمات المستقلة وصناديق الاستثمار الكبرى باعتماد شارات الهوية الموقعة تشفيرياً، حيث يُلزم كافة المشاركين في أي اجتماع تقني أو مالي بتوقيع رسالة رقمية مشفرة بختم زمني محدد قبل الشروع في مناقشة تفاصيل الخزائن المالية أو تعديل مسارات التطوير. إن استبدال الانطباع البصري بالبراهين الرياضية الصارمة ينشئ درعاً حصيناً يعجز التزييف التوليدي عن اختراقه.
علاوة على ذلك، ينبغي على المؤسسات تدريب فرق العمل على إجراء مراجعات دورية لسجلات الجلسات النشطة في متصفحاتهم وحساباتهم المهنية، وإلغاء صلاحيات الوصول للأجهزة القديمة بانتظام. إن تقليص مساحة الهجوم الرقمي وحرمان البرمجيات الخبيثة من استغلال الجلسات المفتوحة ممتدة الأجل يشكلان ركيزة أساسية لمنع تحول أي تسلل فردي إلى اختراق شامل لشبكة المؤسسة بأكملها.
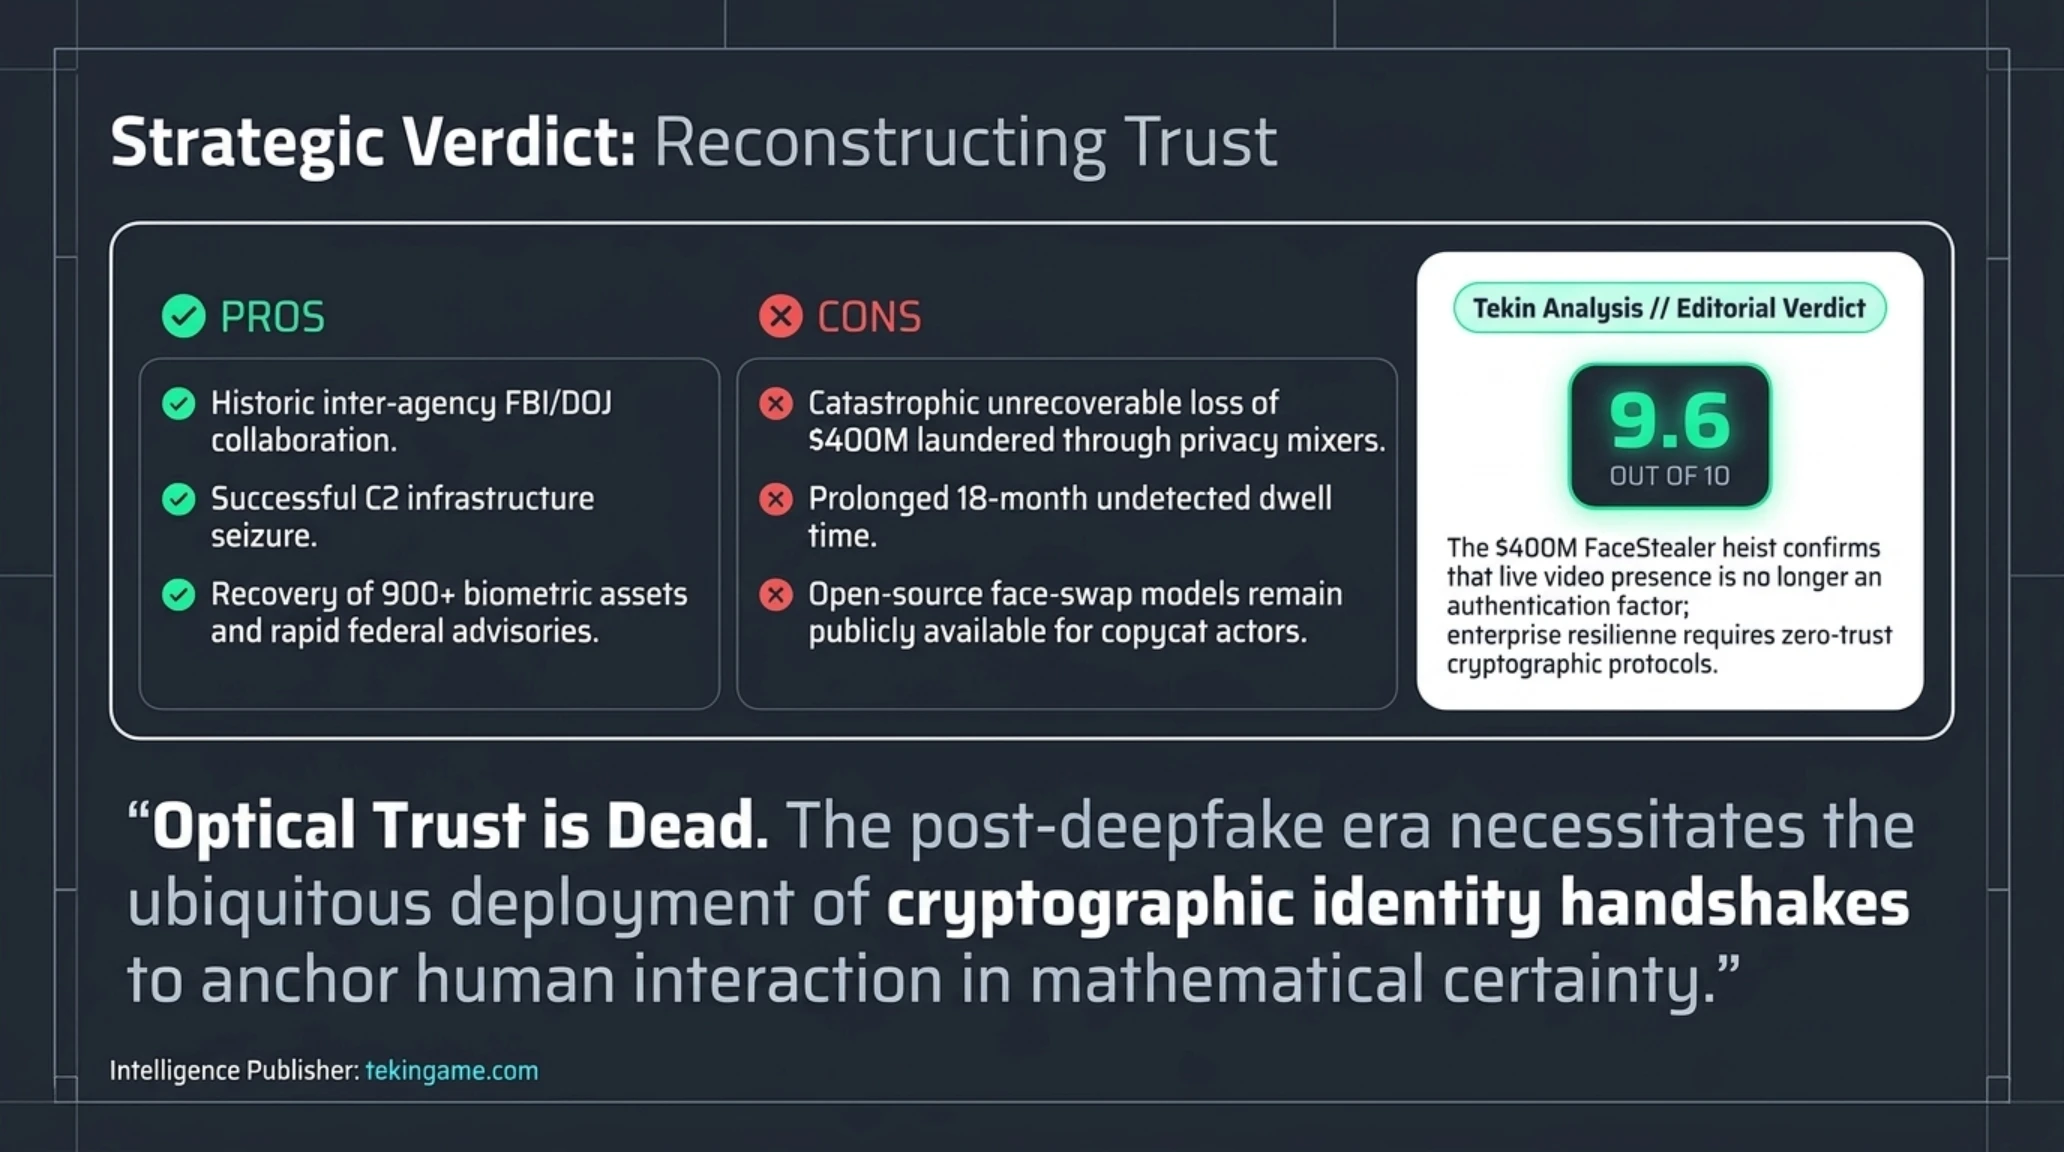
يقدم التحليل متعدد الأبعاد للتحركات الدولية في مهارة هذا التهديد رؤية شاملة للجهود المبذولة لضبط أمن الفضاء التوليدي:
- النجاح في تفكيك خوادم القيادة والتحكم الرئيسية واسترداد أكثر من 900 تسجيل للضحايا قبل توظيفها.
- إصدار تنبيهات أمنية إرشادية عاجلة رفعت مستوى الوعي لدى آلاف المطورين والمؤسسات في الويب 3.
- تتبع مسارات غسل الأموال وتجميد أرصدة مشبوهة بالتعاون والتنسيق الوثيق مع منصات التداول الكبرى.
- تنسيق استثنائي وفعال بين الهيئات القضائية الفيدرالية ومزودي الخدمات السحابية والباحثين الأمنيين.
- خسائر مالية جسيمة تجاوزت 400 مليون دولار تم غسل أجزاء كبيرة منها عبر منصات خلط غير قابلة للتتبع.
- استمرار نشاط القراصنة لمدة 18 شهراً كاملة في الخفاء قبل اكتشاف البنية التحتية ومصادرتها.
- توفر أدوات الذكاء الاصطناعي مفتوحة المصدر مجاناً، مما يتيح لمجموعات أخرى استنساخ أساليب الهجوم ذاتها.
الخلاصة الاستراتيجية: إعادة تعريف الثقة في عالم ما بعد التزييف العميق
تؤكد قضية FaceStealer حقيقة راسخة: إن معارك الأمن السيبراني لم تعد تدور فقط عبر سطور الأوامر في الخوادم البعيدة، بل باتت تخاض مباشرة داخل تفاصيل تفاعلنا البشري اليومي وفي صورة وجوه مألوفة تبتسم لنا عبر الشاشات. إن قدرة الذكاء الاصطناعي على استنساخ الوجوه والأصوات بدقة متناهية أتاحت للكيانات المهاجمة سلاحاً فتاكاً يستهدف الحلقة الأضعف في كل منظومة، وهي العاطفة والثقة الإنسانية الفطرية:
ولا ينبغي أن تدفعنا هذه المخاطر إلى العزلة أو وقف التعاون الرقمي، بل إلى إعادة صياغة مفاهيم الثقة والتحقق. وكما استطاعت التوقيعات الرقمية ونظم التشفير غير المتماثل تحويل الإنترنت من شبكة غير آمنة إلى عصب الاقتصاد العالمي، فإن عصر ما بعد التزييف العميق يتطلب تعميم الإثباتات التشفيرية المتبادلة وجعلها جزءاً أصيلاً من كل تفاعل مرئي وصوتي.
وتشير المؤشرات الحيوية للشبكات والمؤسسات الدولية إلى أن مجتمع التقنية قد دخل مرحلة الاستجابة الواعية، مطبقاً أحدث معايير الأمان لحماية الابتكارات المالية القادمة:
إن تبني تدابير الدفاع الوقائي والالتزام باليقظة المنهجية هما السبيل الوحيد لإسقاط رهانات القراصنة، وضمان ألا تتحول وجوهنا وهوياتنا الإنسانية إلى طعوم رقمية في حروب الفضاء السيبراني المعاصر:
حكم هيئة تحرير تيكين وقائمة المصادر الرسمية
- مركز شكاوى جرائم الإنترنت الفيدرالي (IC3): التحذير الأمني الرسمي حول سرقة الهويات البيومترية ومكالمات التزييف العميق FaceStealer
- مجلة ذا هاكر نيوز الدولية للأمن السيبراني: تقرير استقصائي حول سرقة 400 مليون دولار في قطاع الكريبتو عبر مكالمات زوم المزيفة
- وزارة العدل الأمريكية (US DOJ): بيان الادعاء الفيدرالي بشأن تفكيك البنية التحتية السحابية واسترداد أرشيف 900 تسجيل مسروق
الأسئلة الشائعة حول عملية FaceStealer ومخاطر التزييف العميق اللحظي
كيف نجحت عملية FaceStealer في الاستيلاء على أكثر من 400 مليون دولار من الكريبتو؟
قام القراصنة باختراق حسابات موثوقة لدعوة المستهدفين لمكالمات فيديو عبر زوم، ثم استخدموا التزييف العميق لانتحال ملامح شخصيات معروفة وتظاهروا بوجود عطل صوتي لإقناع الضحية بتنزيل ملف إصلاح تبين أنه برمجية خبيثة تنهب مفاتيح المحافظ وتوكنات الجلسات.
هل يمكن للتزييف العميق أن يعمل لحظياً في مكالمة حية دون تقطيع ملحوظ؟
نعم؛ مع تطور نماذج التبديل العصبي للوجوه واستخدام الكاميرات الافتراضية، يستطيع المهاجمون معالجة بث الفيديو بزمن تأخير يقل عن 100 ميلي ثانية، مما يجعل حركة الشفاه وتعابير الوجه تبدو طبيعية ومتزامنة بدقة يصعب كشفها بالعين المجردة.
لماذا شدد مكتب التحقيقات الفيدرالي على تغطية كاميرا الويب في المكالمات؟
لأن المهاجمين يسجلون بث كاميرا الضحية سراً أثناء المكالمة لبناء نموذج اصطناعي لوجهه وصوته، ليتم استخدامه لاحقاً كطعم لانتحال شخصيته ومهاجمة شبكة زملائه ومعارفه في دورة اختراق ذاتية التكاثر.
ما هي أفضل وسيلة فيزيائية لاكتشاف التزييف العميق أثناء المكالمة المرئية؟
مطالبة المتحدث بحركات دورانية أو حجب بصري، مثل تدوير الرأس 90 درجة أو تمرير اليد ببطء أمام الوجه. تفشل الخوارزميات في معالجة هذه التداخلات السريعة مما يؤدي لتشوه بصري مفاجئ واهتزاز الملامح.
هل توفر محافظ الأجهزة المادية حماية ضد برمجيات سرقة البيانات؟
نعم؛ تعجز البرمجيات الخبيثة عن سرقة المفاتيح من المحافظ المادية المعزولة لأن التوقيع يتم داخل شريحة آمنة مستقلة تتطلب ضغط أزرار فعلية من المستخدم للموافقة على كل معاملة.
هل انتهى خطر هذه الهجمات بعد مصادرة الخوادم الفيدرالية؟
رغم مصادرة الخوادم الرئيسية وأكثر من 900 تسجيل مسروق، فإن الأدوات البرمجية مفتوحة ومتاحة، مما يتيح لعصابات أخرى تكرار هذه التكتيكات بنطاقات جديدة، مما يفرض استمرار الحذر وتطبيق معايير انعدام الثقة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين أناليز: عملية FaceStealer ونهب 400 مليون بالتزييف العميق