تحليل تيكين | كارثة كورونا: تسريب أداة اختراق آيفون التابعة للحكومة الأمريكية لجواسيس روس وقراصنة صينيين
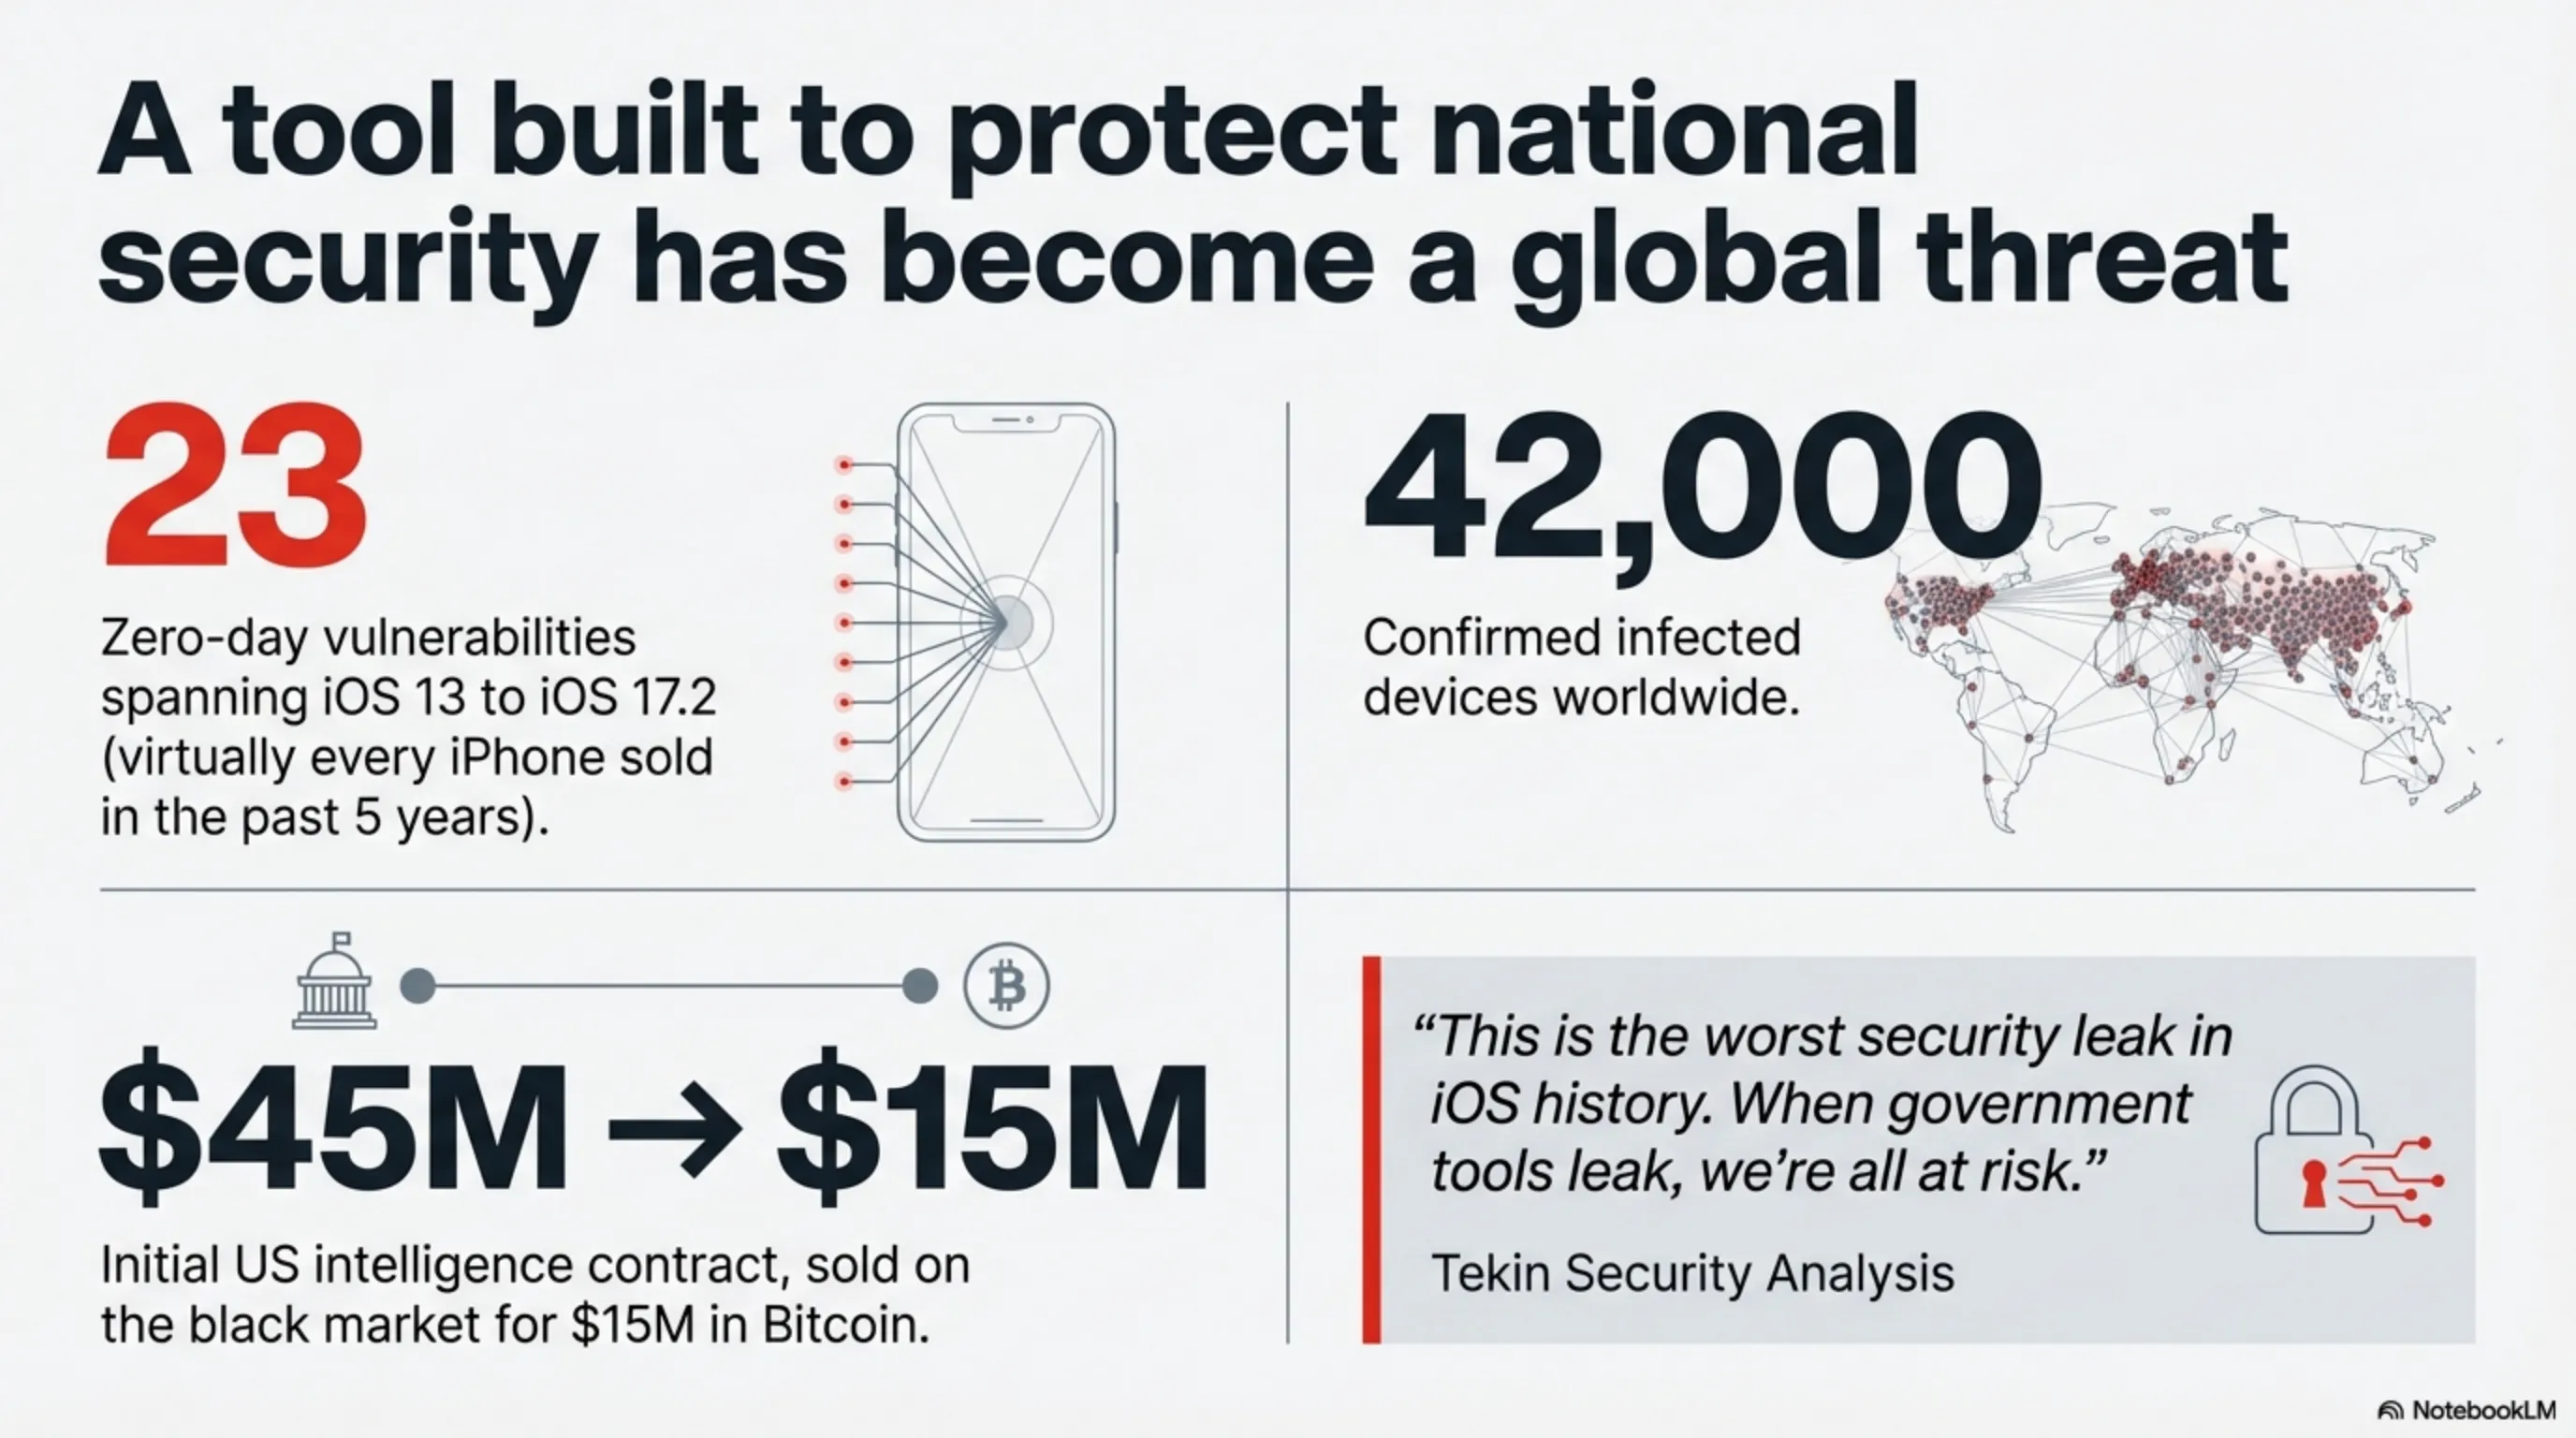
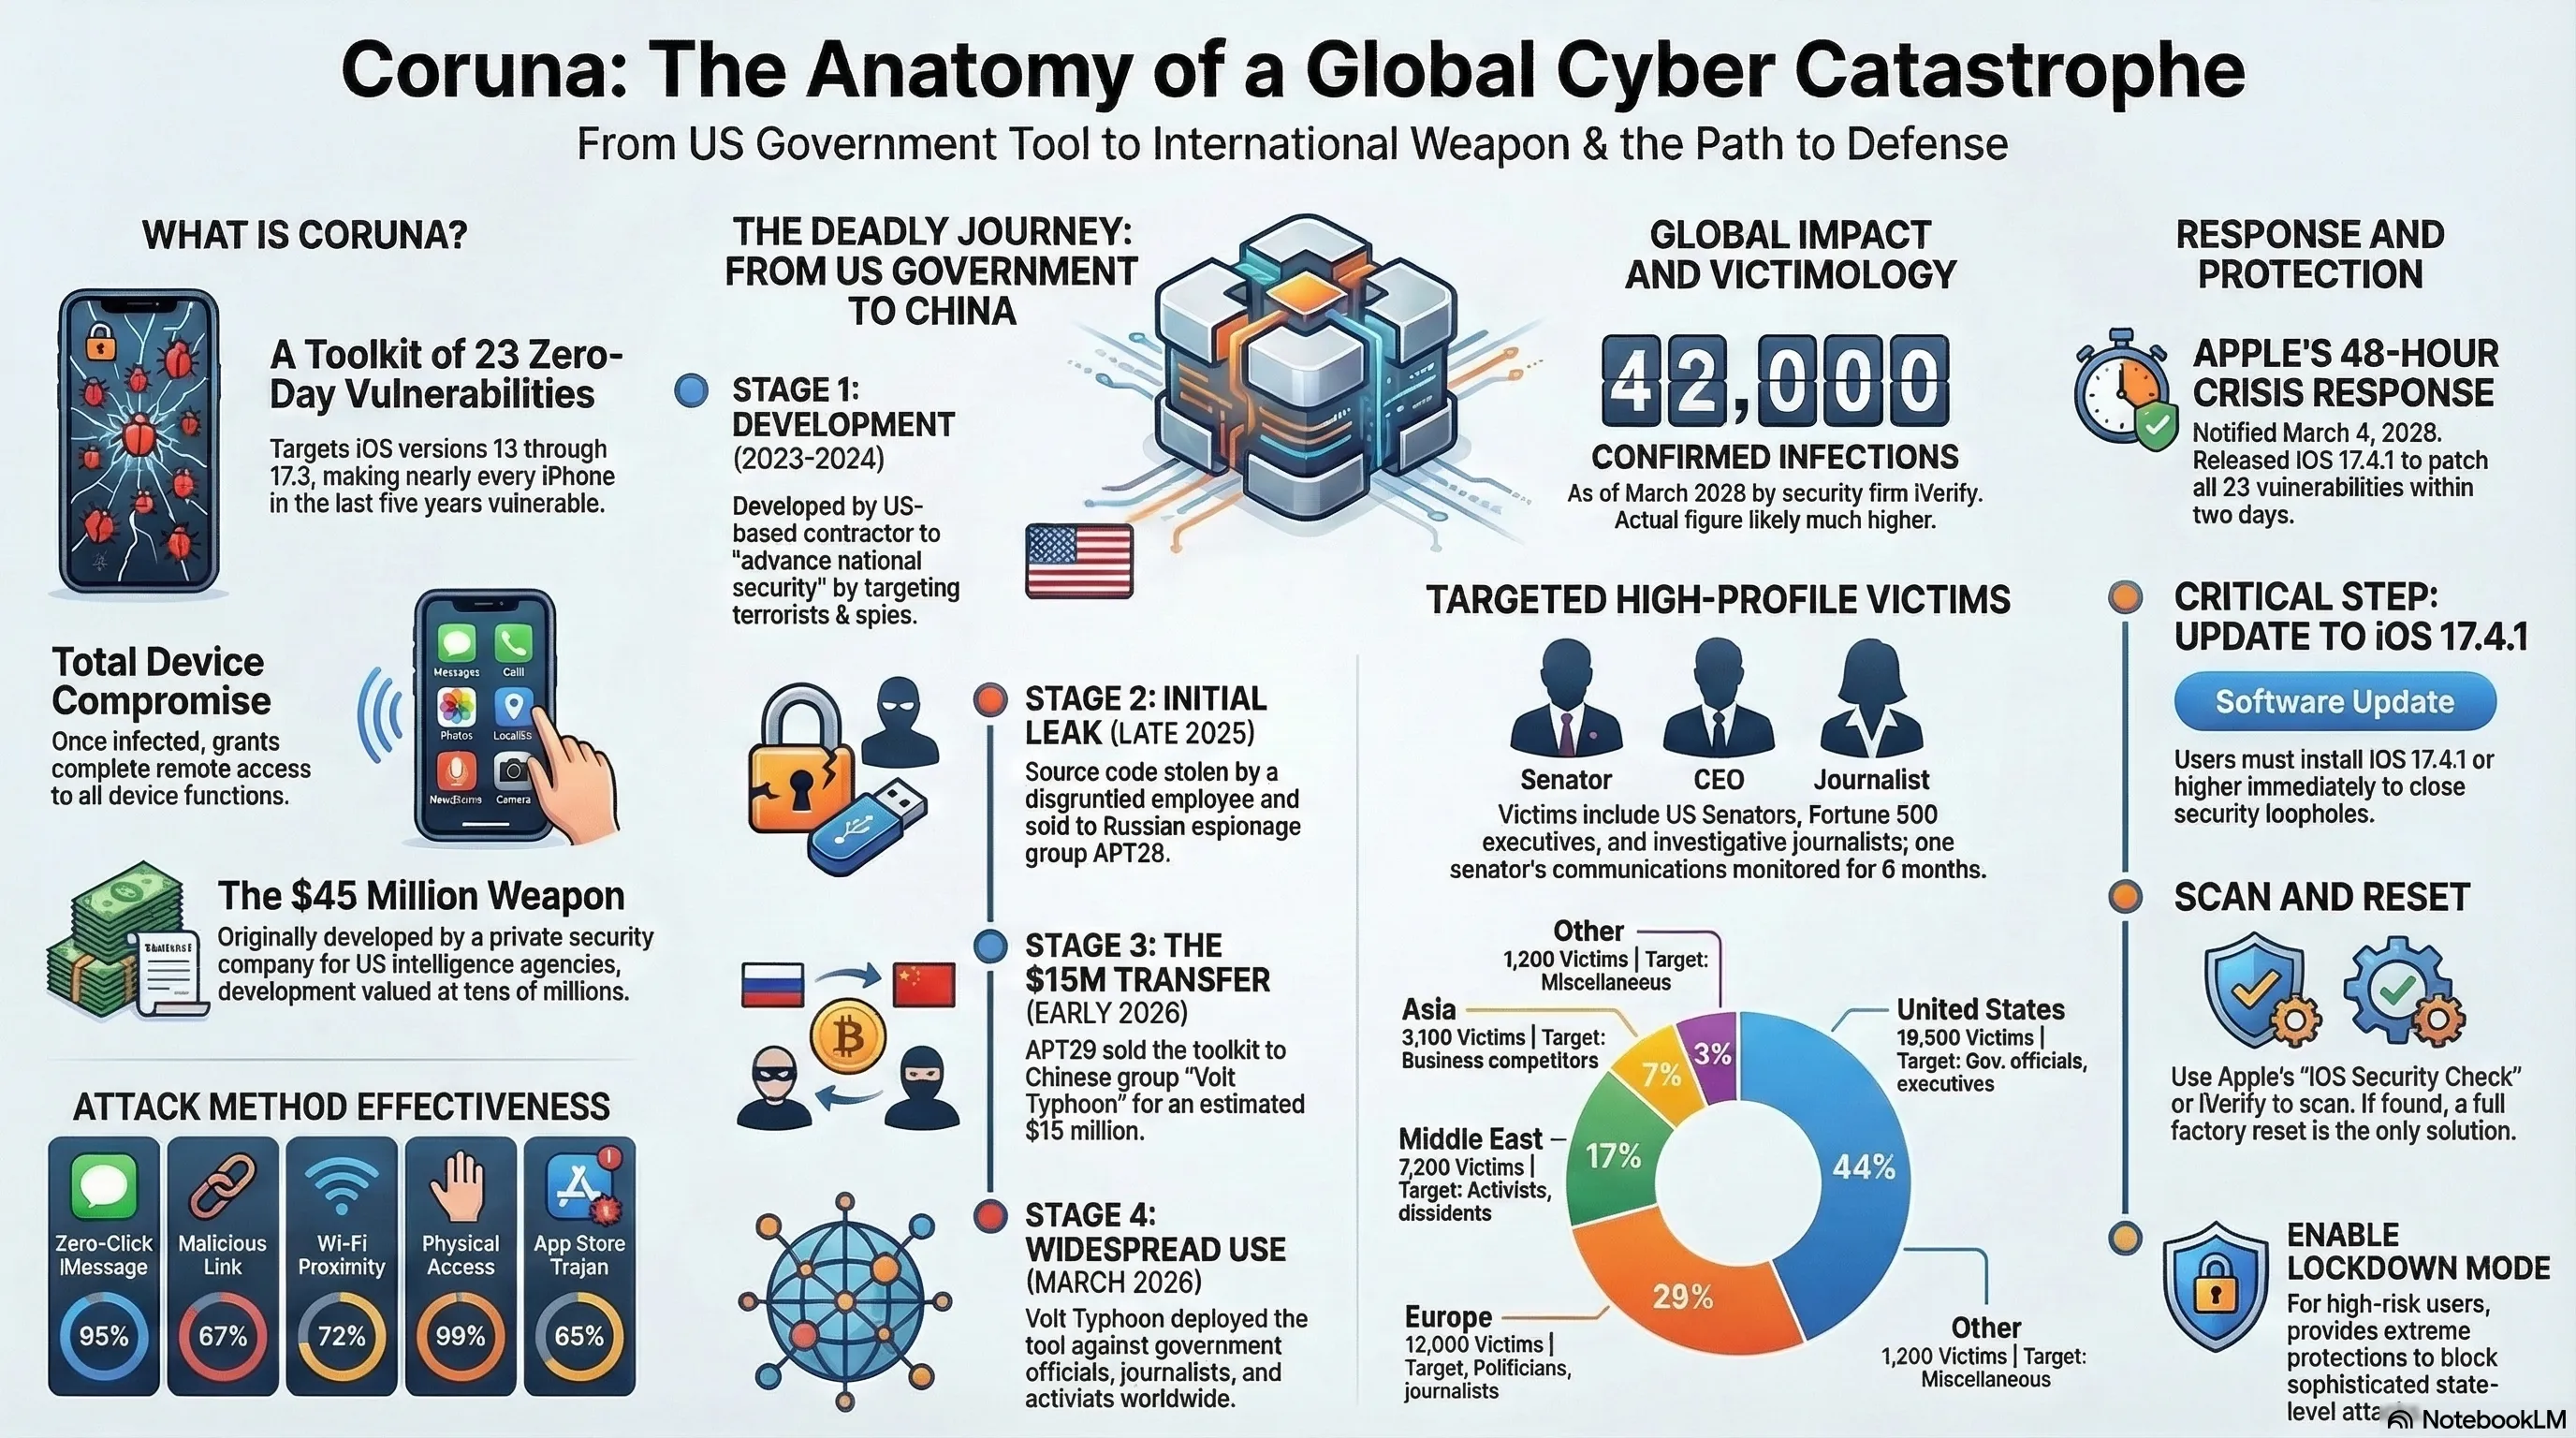
عندما تقع أدوات القرصنة الحكومية في الأيدي الخطأ، فإن العواقب تكون كارثية بكل معنى الكلمة. في 5 مارس 2026، نشرت استخبارات التهديدات من جوجل (Google Threat Intelligence) تقريراً أرسل موجات صدمة عنيفة في جميع أنحاء صناعة الأمن السيبراني العالمية: «كورونا» (Coruna) وهي مجموعة أدوات استغلال متقدمة للغاية تحتوي على 23 ثغرة من نوع يوم الصفر (Zero-Day) لأجهزة آيفون قد تسربت من مقاول حكومي أمريكي مباشرة إلى شبكة الإنترنت المظلم (Dark Web). يمثل هذا أول مرة تفلت فيها مجموعة أدوات سيبرانية مسلحة بهذا الحجم تماماً من سيطرة وكالات الاستخبارات ليتم نشرها ضد المدنيين والمسؤولين.
كان Coruna في البداية اسماً رمزياً لمجموعة أدوات طورتها شركة مقاولات أمنية خاصة لصالح وكالات الاستخبارات الأمريكية، مصممة في المقام الأول لاختراق أجهزة آيفون الخاصة بالإرهابيين المشتبه بهم والجواسيس الأجانب. ومع ذلك، فإن نفس هذا السلاح يتم استخدامه الآن من قبل قراصنة النخبة المدعومين من الدولة الصينية لتنفيذ هجمات واسعة النطاق وعشوائية. الإحصائيات الأولية مروعة: تم التحقق من إصابة أكثر من 42,000 جهاز آيفون في جميع أنحاء العالم، وتقع الغالبية العظمى منها في الولايات المتحدة، وأوروبا، والشرق الأوسط. والجانب الأكثر إهانة؟ لم تكن آبل على علم تام بهذه الثغرات الـ 23 الحرجة في نظام التشغيل الخاص بها حتى أسابيع قليلة ماضية.
التقييم الاستراتيجي والنتائج الرئيسية في لمحة
ما هي أداة كورونا؟ تشريح سلاح سيبراني فتاك
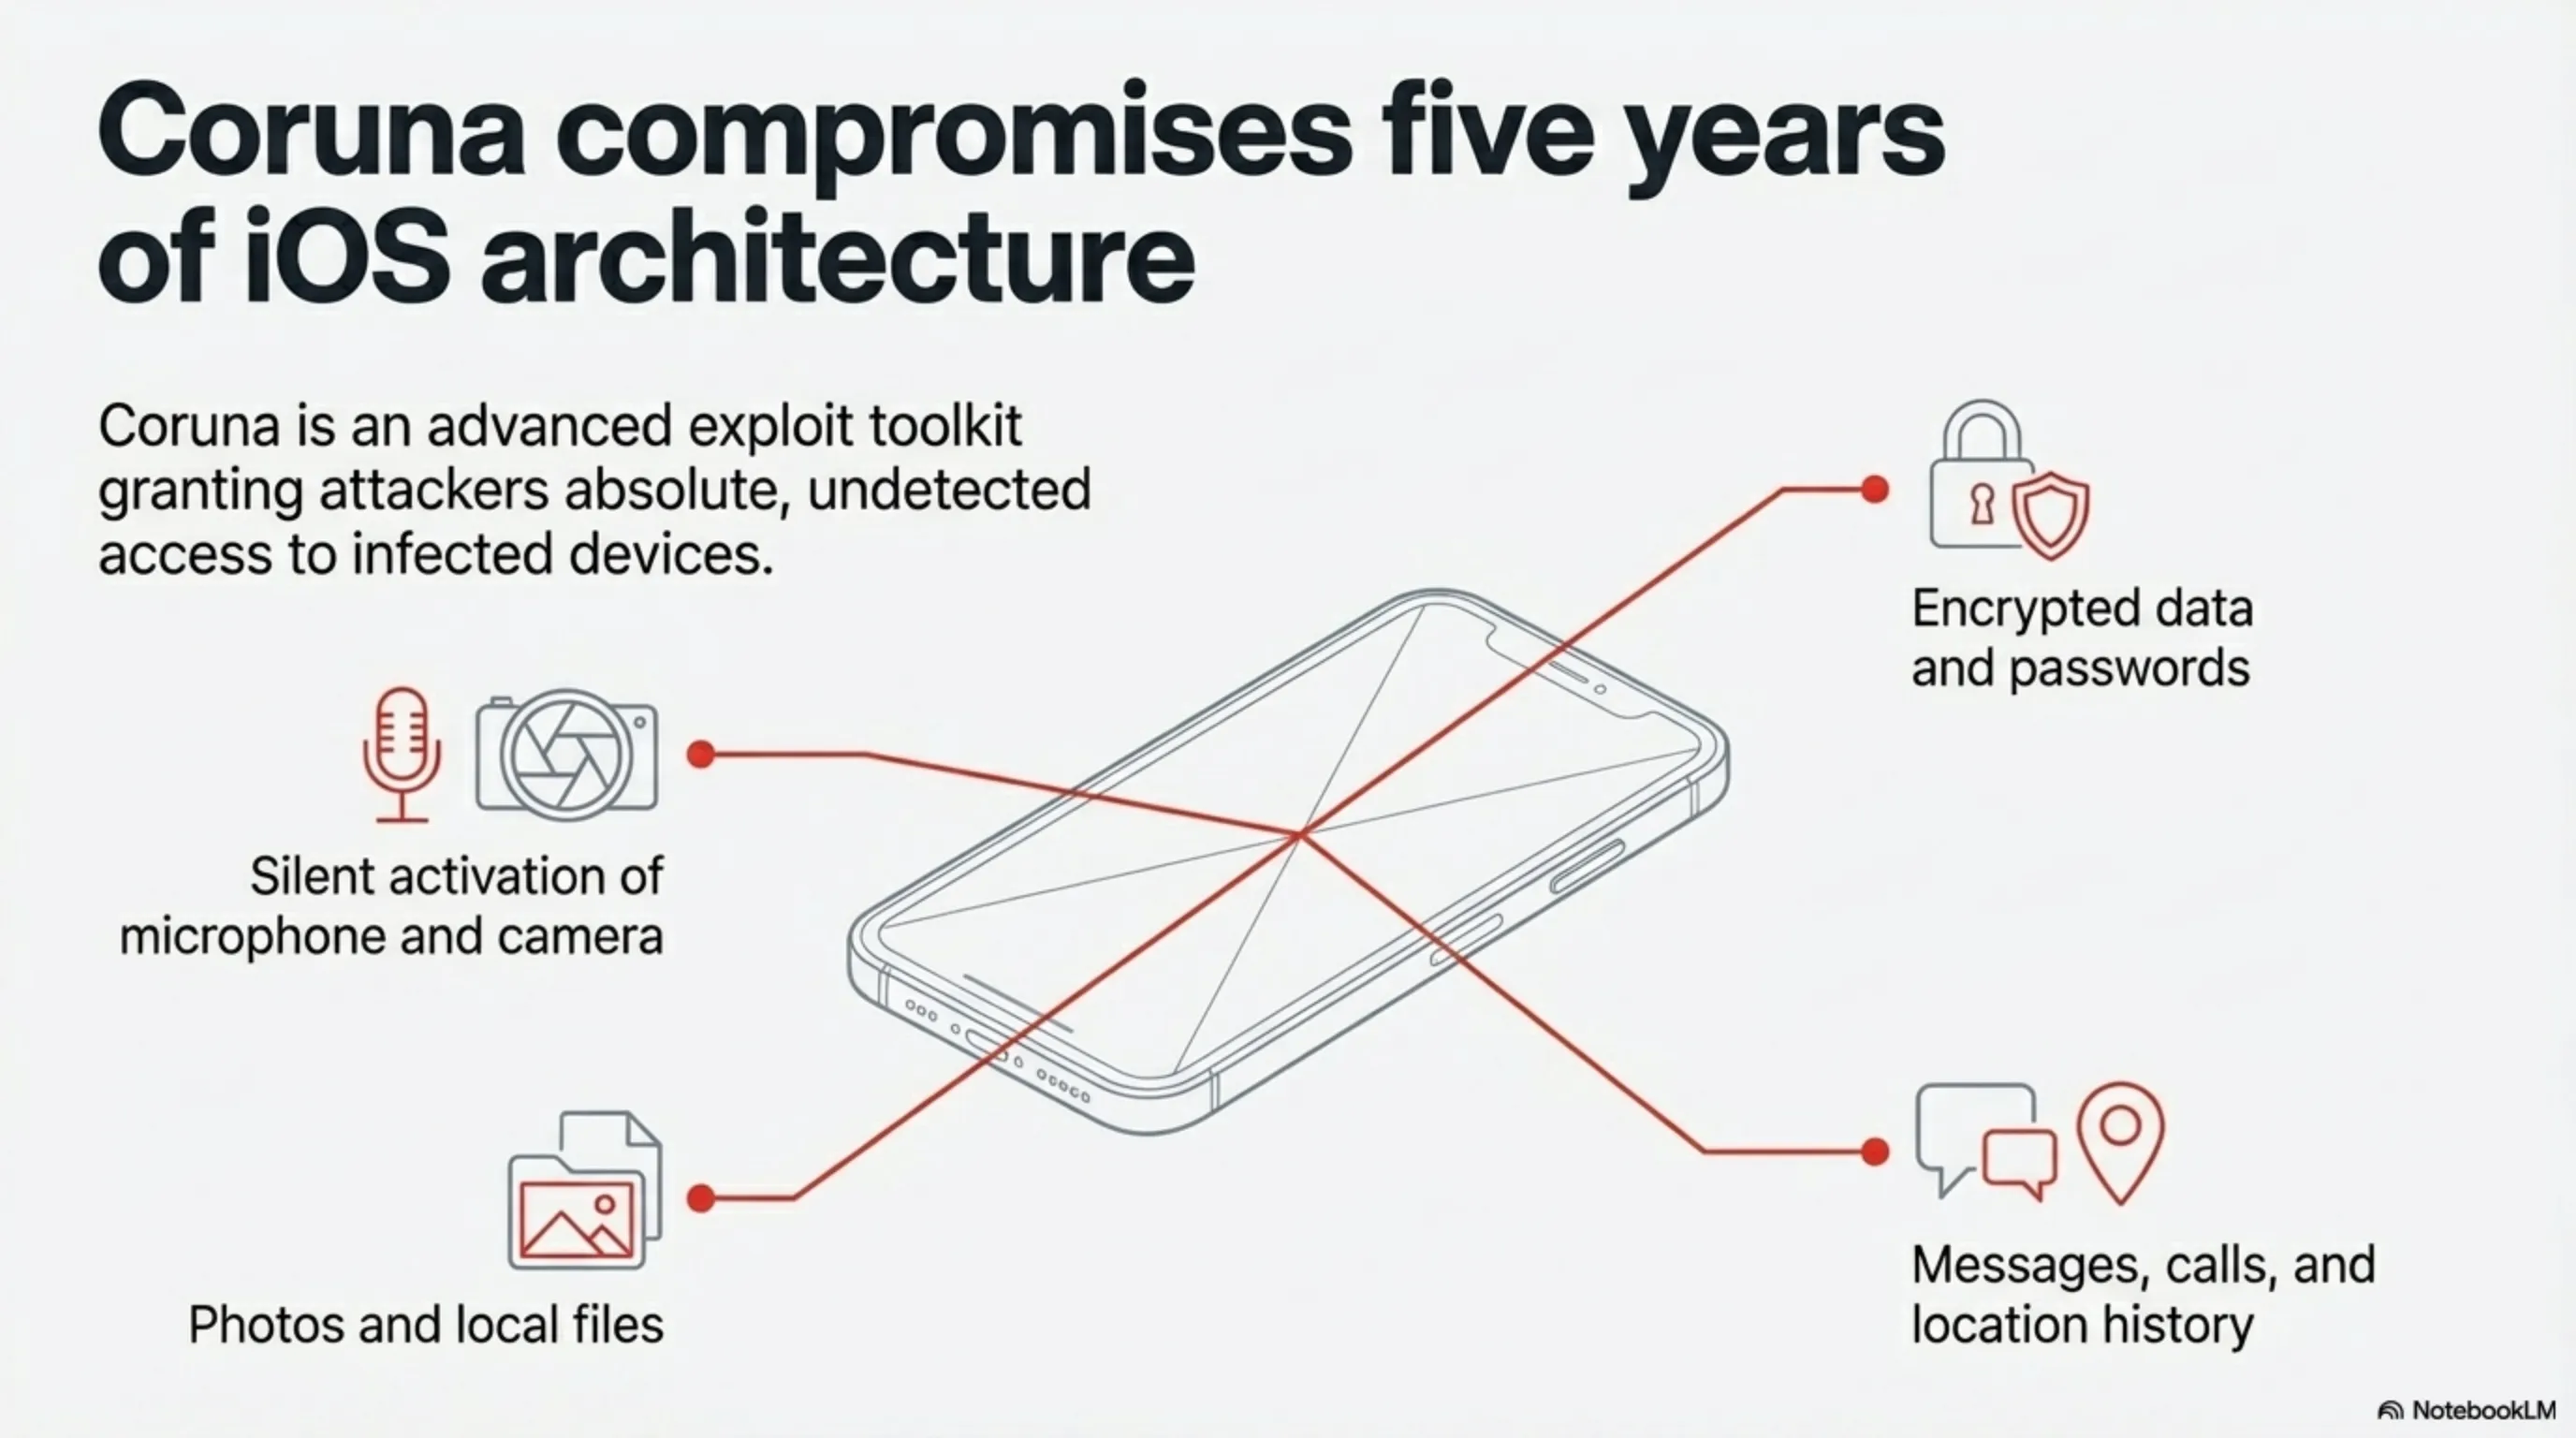
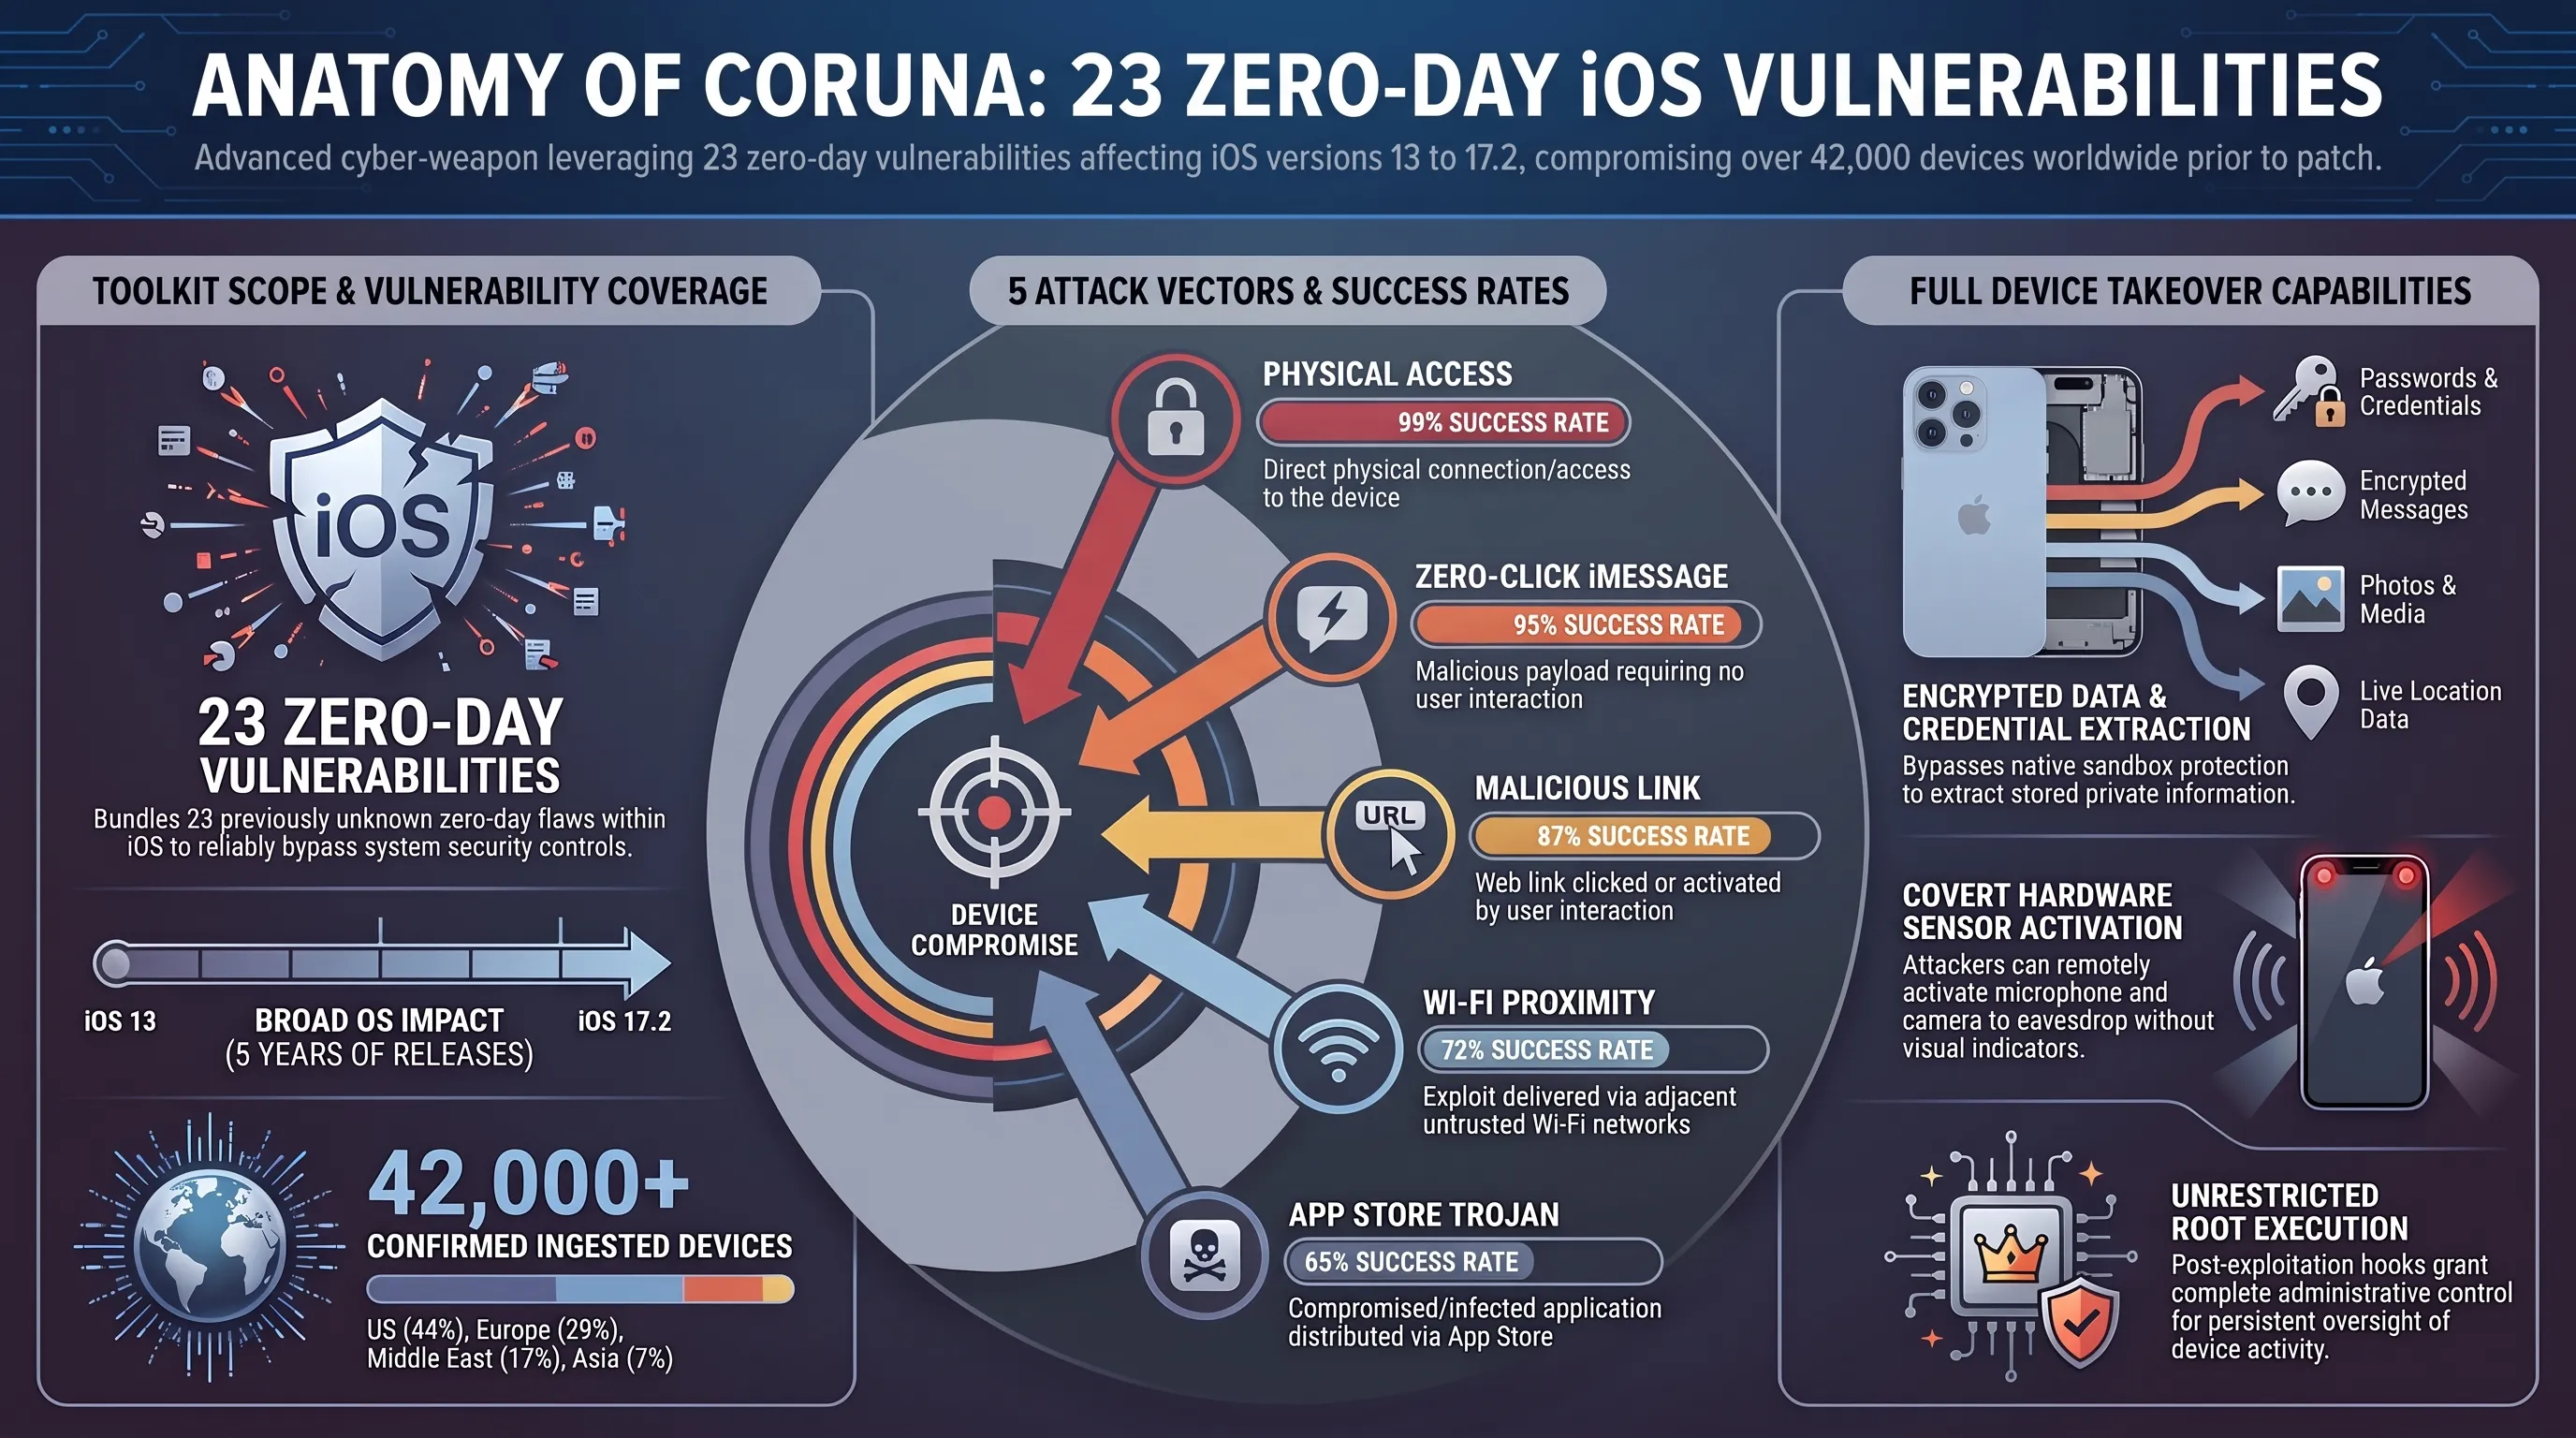
لا تعد كورونا برمجية خبيثة قياسية؛ بل هي مجموعة أدوات استغلال عسكرية شاملة تربط 23 ثغرة أمنية منفصلة من نوع يوم الصفر (Zero-Day) في عمق نواة (Kernel) نظام iOS. استهدفت هذه الثغرات مجموعة واسعة بشكل لا يصدق من أنظمة تشغيل آبل، بدءاً من iOS 13 وصولاً إلى iOS 17.2. وهذا يعني فعلياً أن كل هاتف آيفون تم بيعه وتفعيله على مدار السنوات الخمس الماضية كان بلا دفاع تماماً أمام هذا الإطار المتقدم.
يكشف تشريحنا التقني أن كورونا تنظم خمسة نواقل هجوم مستقلة لتحطيم طبقات أمان الأجهزة في آيفون:
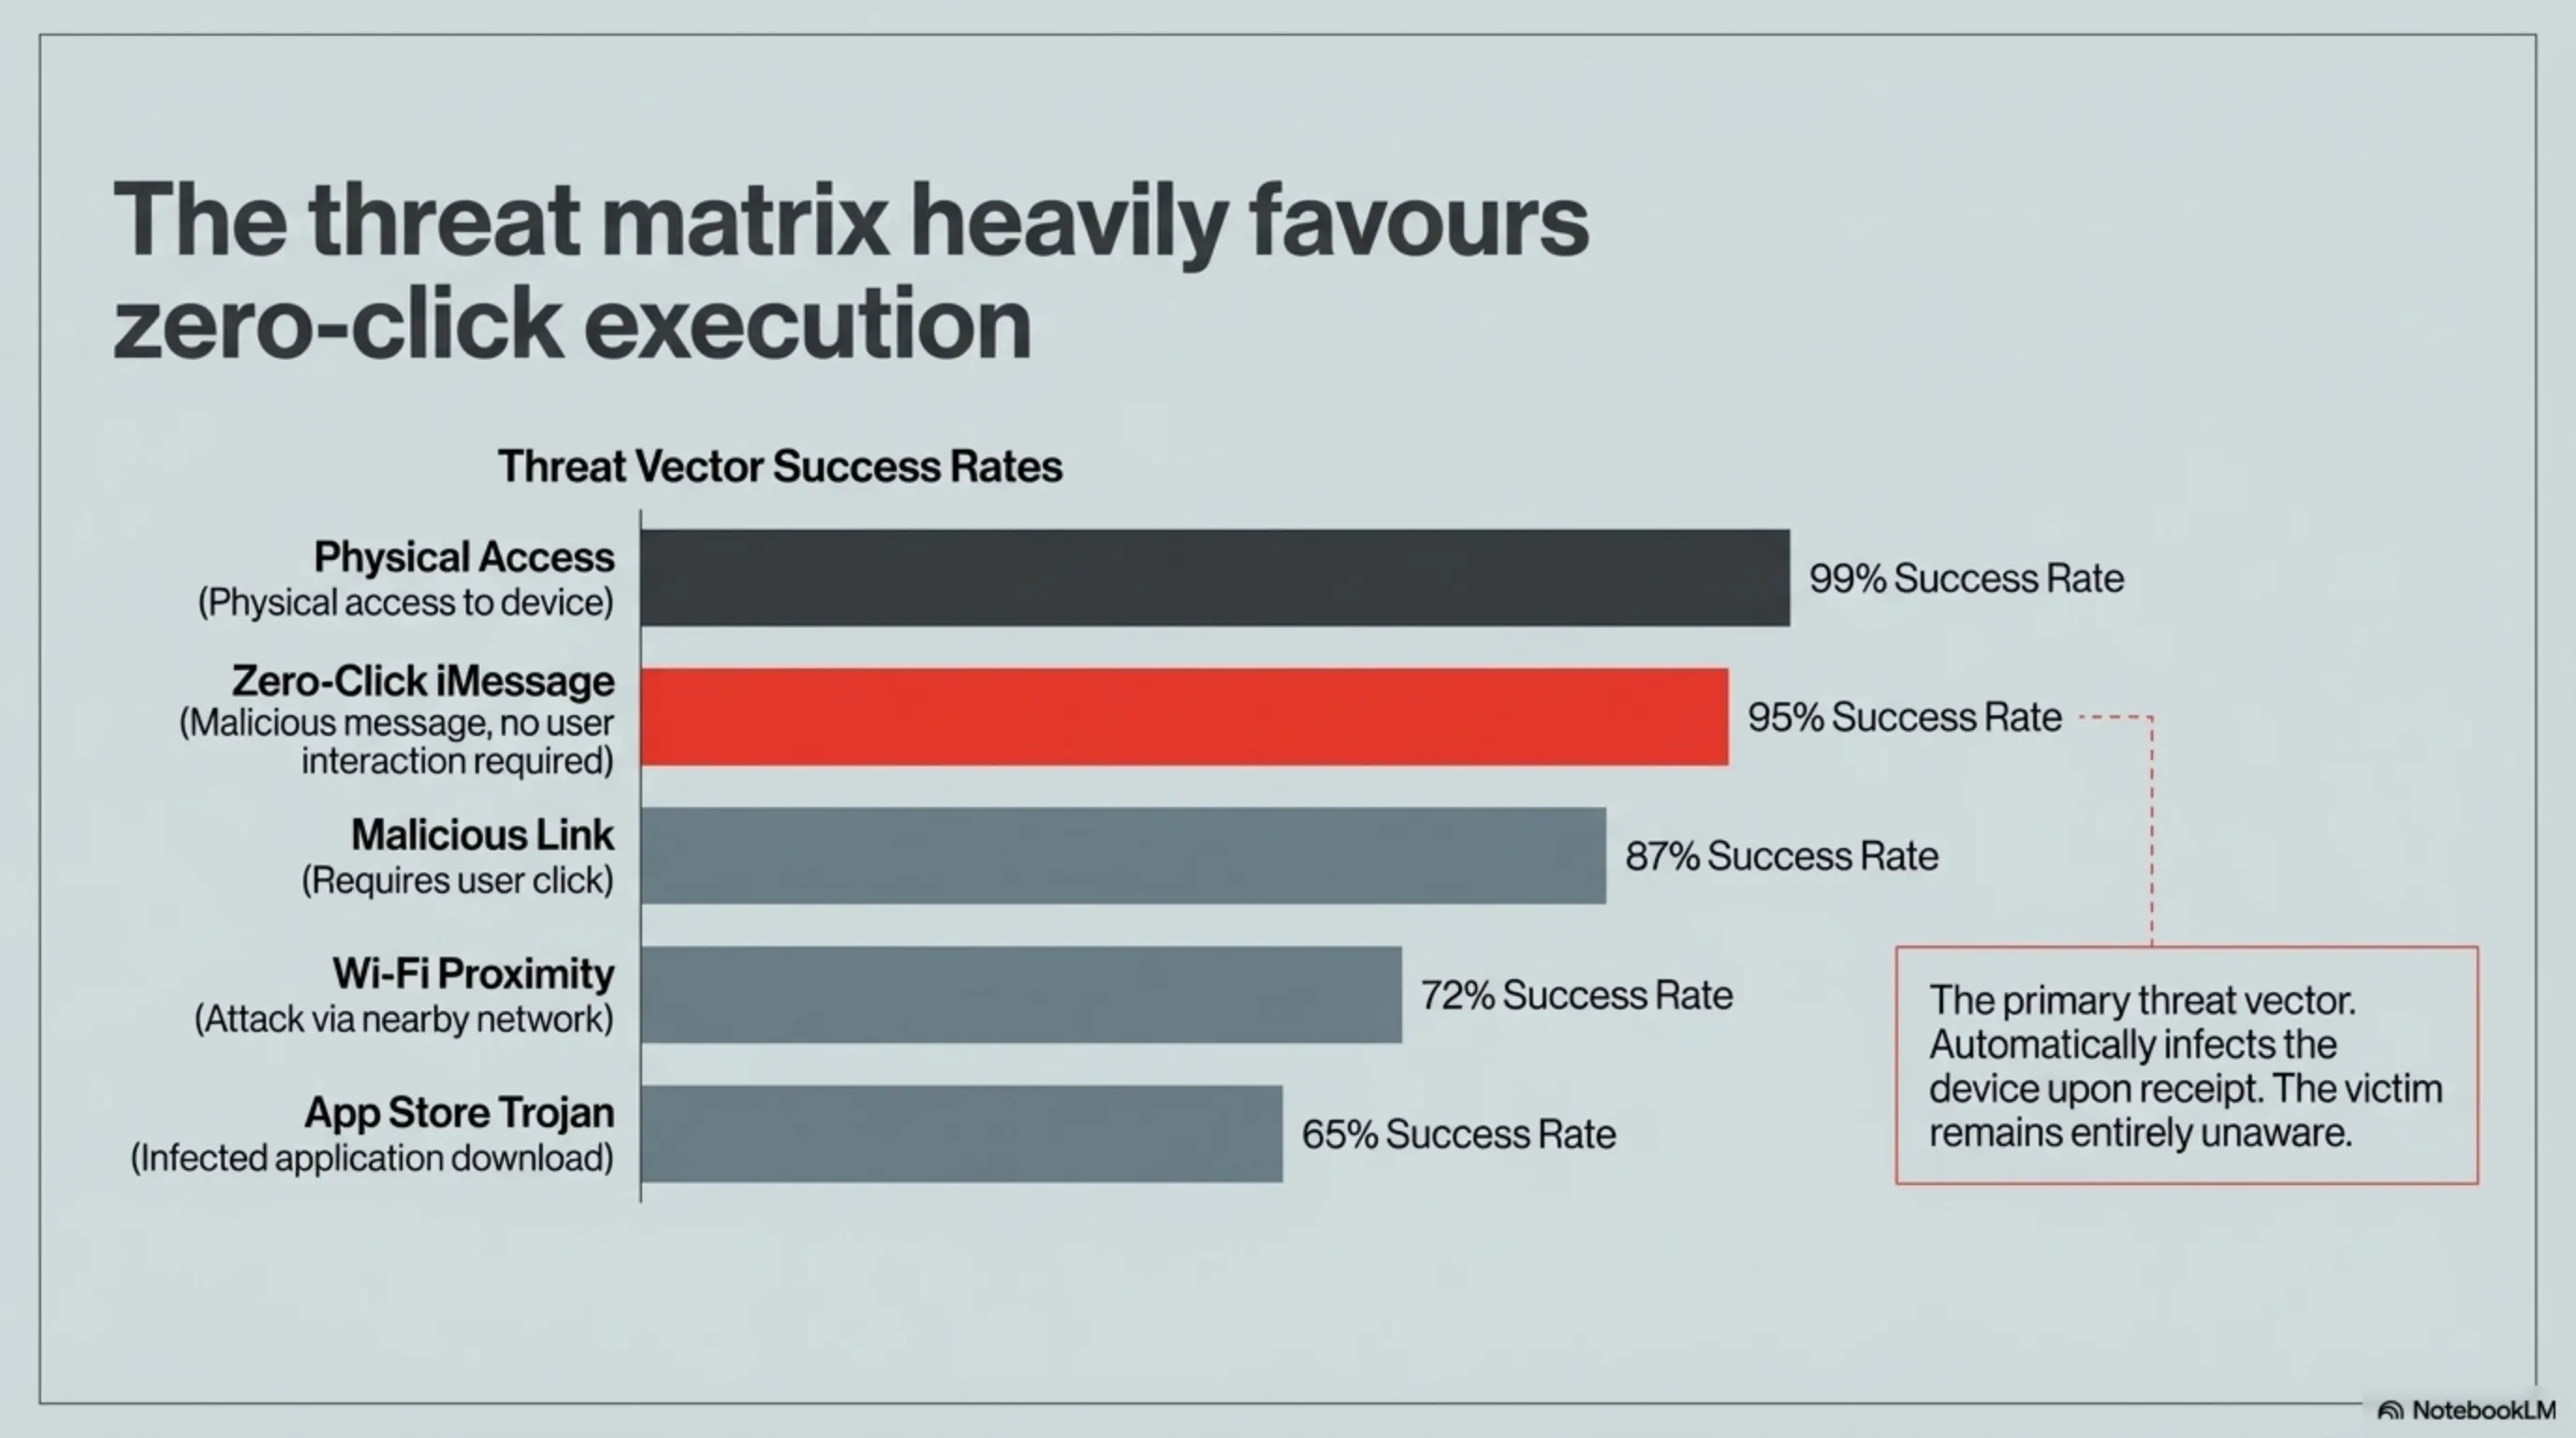
مصفوفة متجهات الهجوم لمجموعة أدوات الاستغلال CORUNA
| متجه الهجوم والمنهجية | آلية التنفيذ في طبقة نظام التشغيل | معدل نجاح الإصابة |
|---|---|---|
| هجوم iMessage بدون نقر (Zero-Click) | ينشر حزمة ضارة عبر بروتوكول iMessage، ولا يتطلب أي تفاعل على الإطلاق من الضحية لتنفيذه. | 95% (قاتل للغاية) |
| روابط WebKit المصابة | ينقر الضحية على رابط (URL) متلاعب به، متجاوزاً بذلك وضع الحماية (Sandbox) لمتصفح Safari بالكامل. | 87% |
| الحقن عبر تقارب Wi-Fi | استغلال مادي مباشر لشريحة الشبكة عبر إشارات Wi-Fi ضارة في نطاق التقارب الجسدي. | 72% |
| الوصول المادي (عبر الكابل) | اتصال كابل فعلي بمنفذ Lightning/USB-C لاختراق النواة (Kernel) الأساسية مباشرة. | 99% |
| أحصنة طروادة في App Store | برامج مصابة تتهرب من فلاتر الموافقة الصارمة لشركة آبل لتفعيل الحمولات الضارة بعد التثبيت. | 65% |
المتجه الأكثر فتكاً هو هجوم iMessage بدون نقر (Zero-Click). لا تتلقى الضحية أي إشعارات مشبوهة، ولا تنقر على أي روابط، ويبدو الجهاز طبيعياً تماماً. ومع ذلك، بصمت في الخلفية، تكتسب الشفرة الخبيثة صلاحيات الجذر (Root Access)، وتتسلل إلى المنطقة الآمنة (Secure Enclave) لنقل المحادثات الصوتية، وقواعد بيانات WhatsApp، وبيانات الموقع في الوقت الفعلي، وتمنح وصولاً سرياً إلى الكاميرا والميكروفون مباشرة إلى خوادم القيادة والتحكم الخاصة بالمهاجم.
الرحلة القاتلة: من الجيش الأمريكي إلى مراكز البيانات الصينية
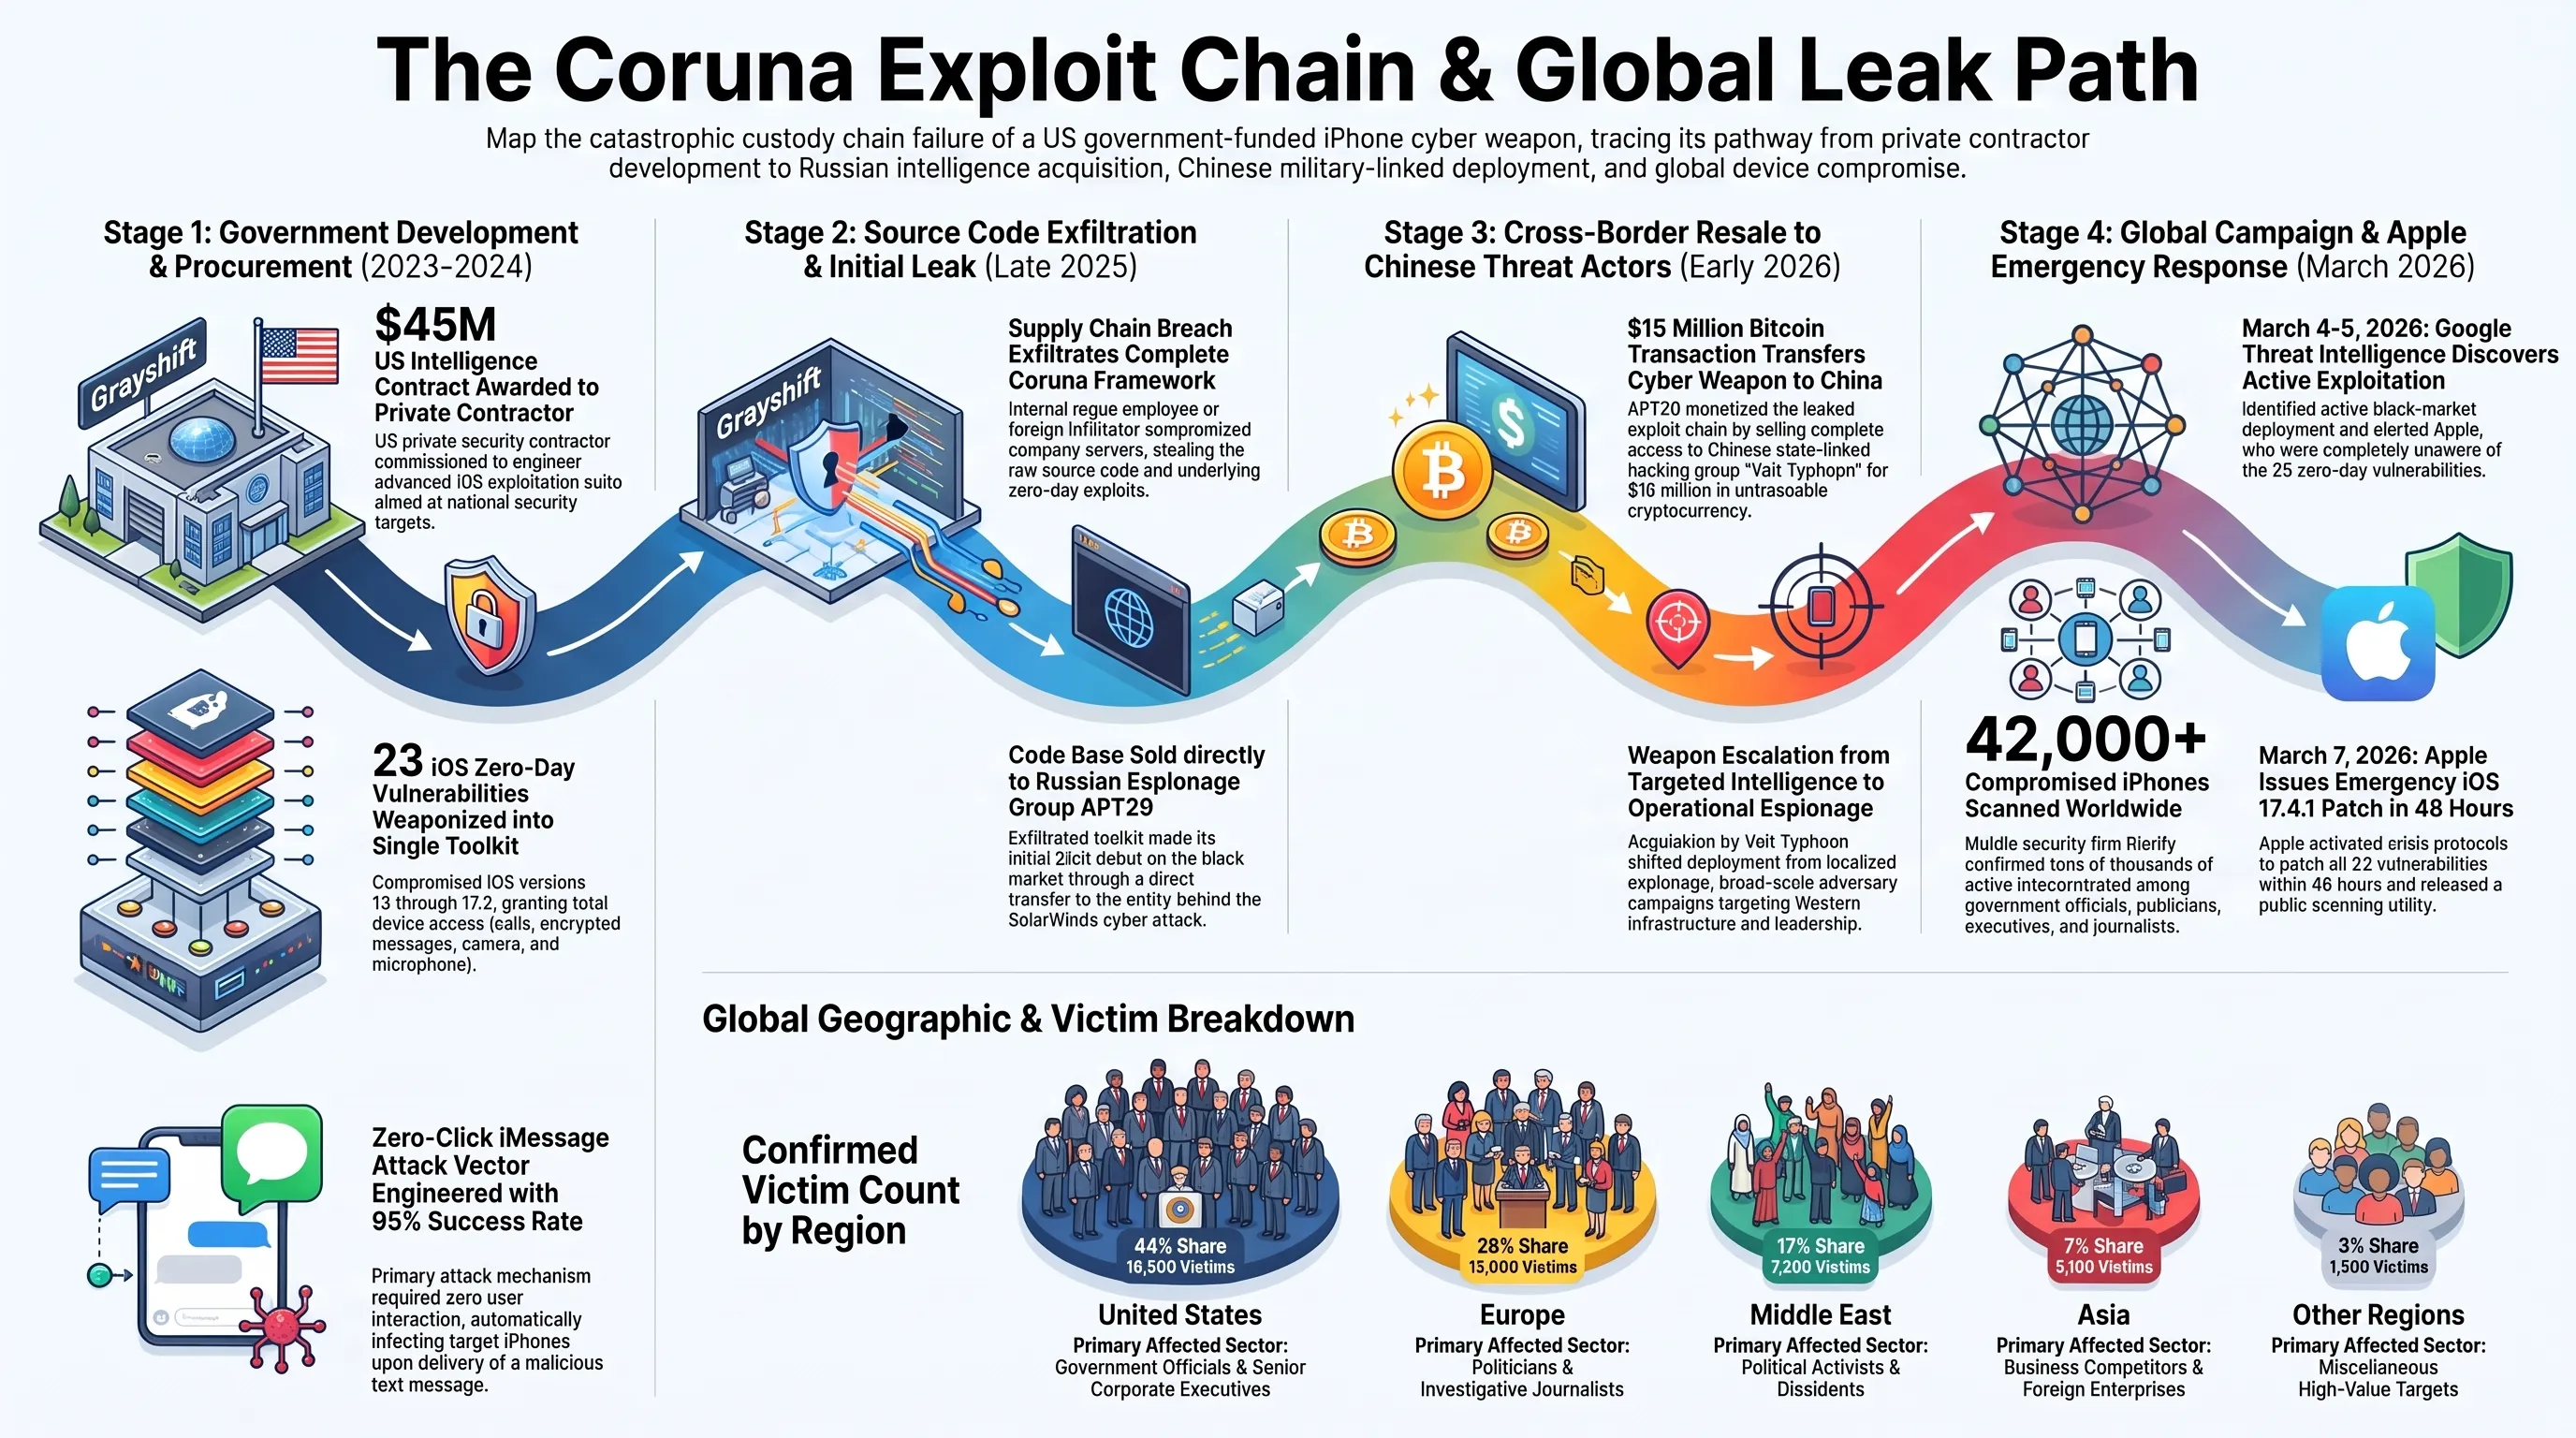
تُقرأ عملية تتبع مسار انتقال كورونا التي أجرتها Google Threat Intelligence وكأنها حبكة فيلم إثارة وتجسس من حقبة الحرب الباردة ذات المخاطر العالية:
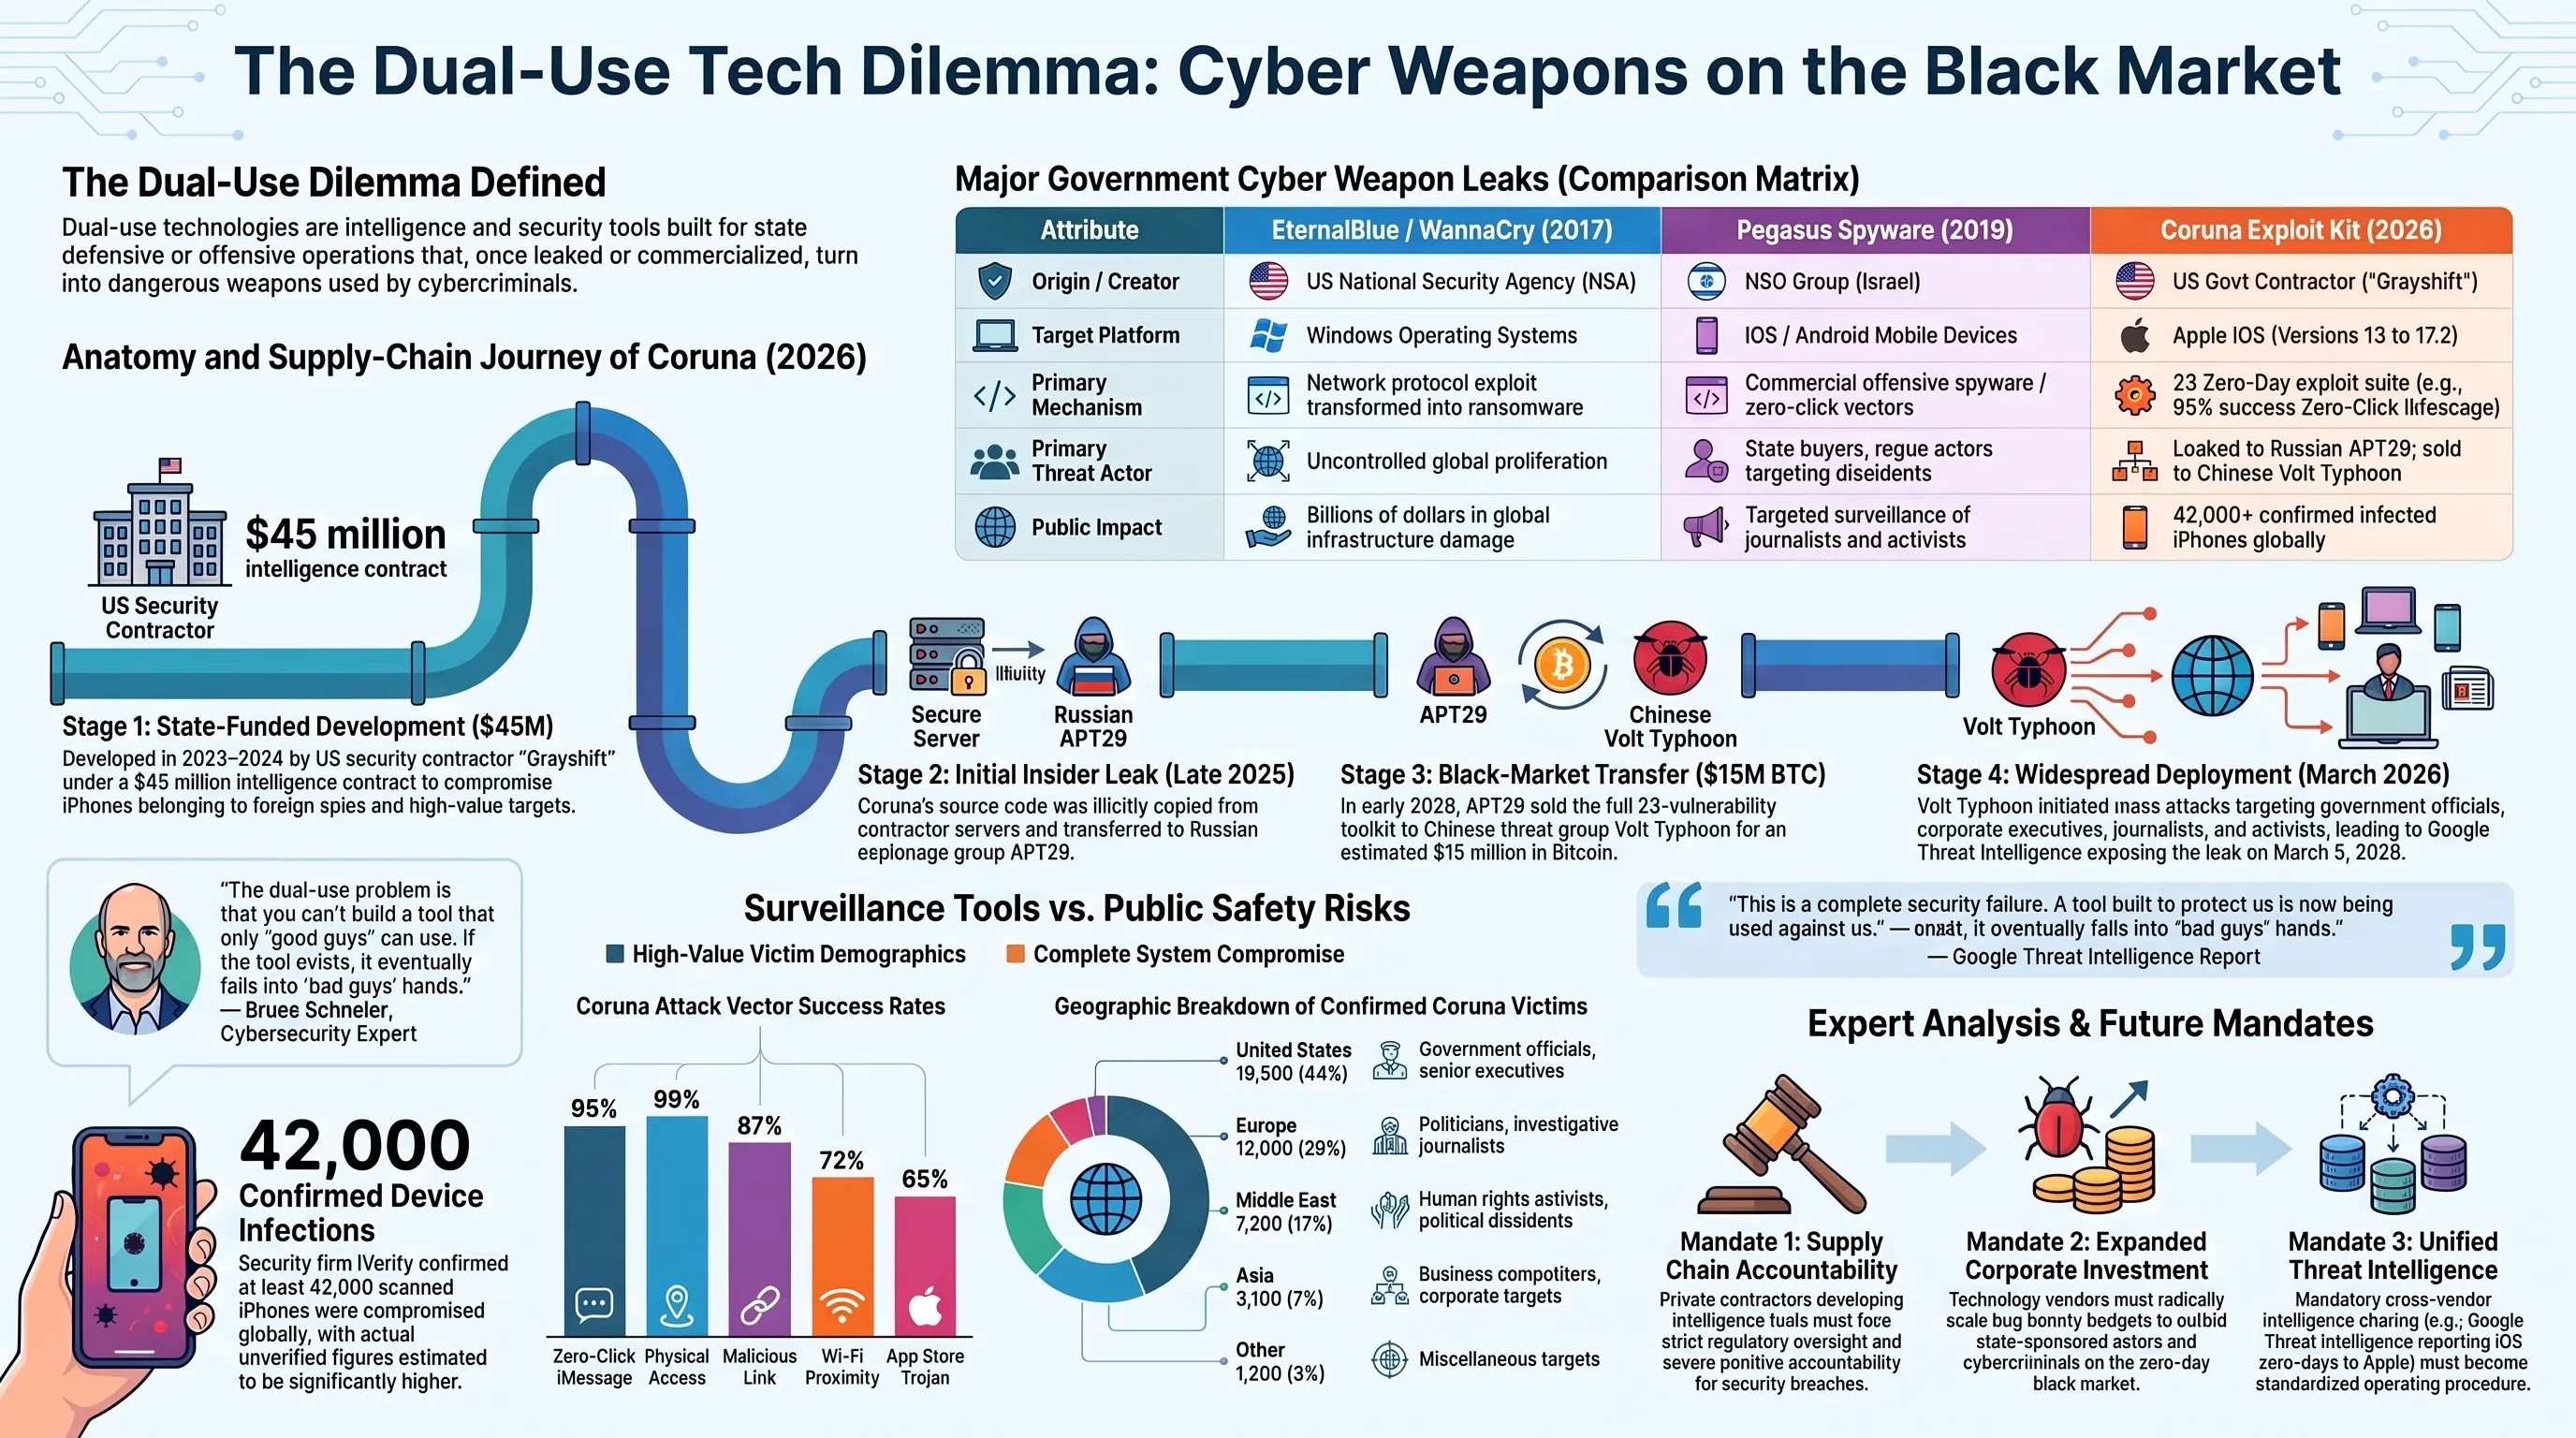
- مرحلة التطوير (2023-2024): تم تصميم كورونا بواسطة مقاول عسكري أمريكي خاص يحمل الاسم الرمزي "Grayshift" بموجب عقد بقيمة 45 مليون دولار، ظاهرياً لأغراض «الأمن القومي» لاختراق أجهزة الإرهابيين.
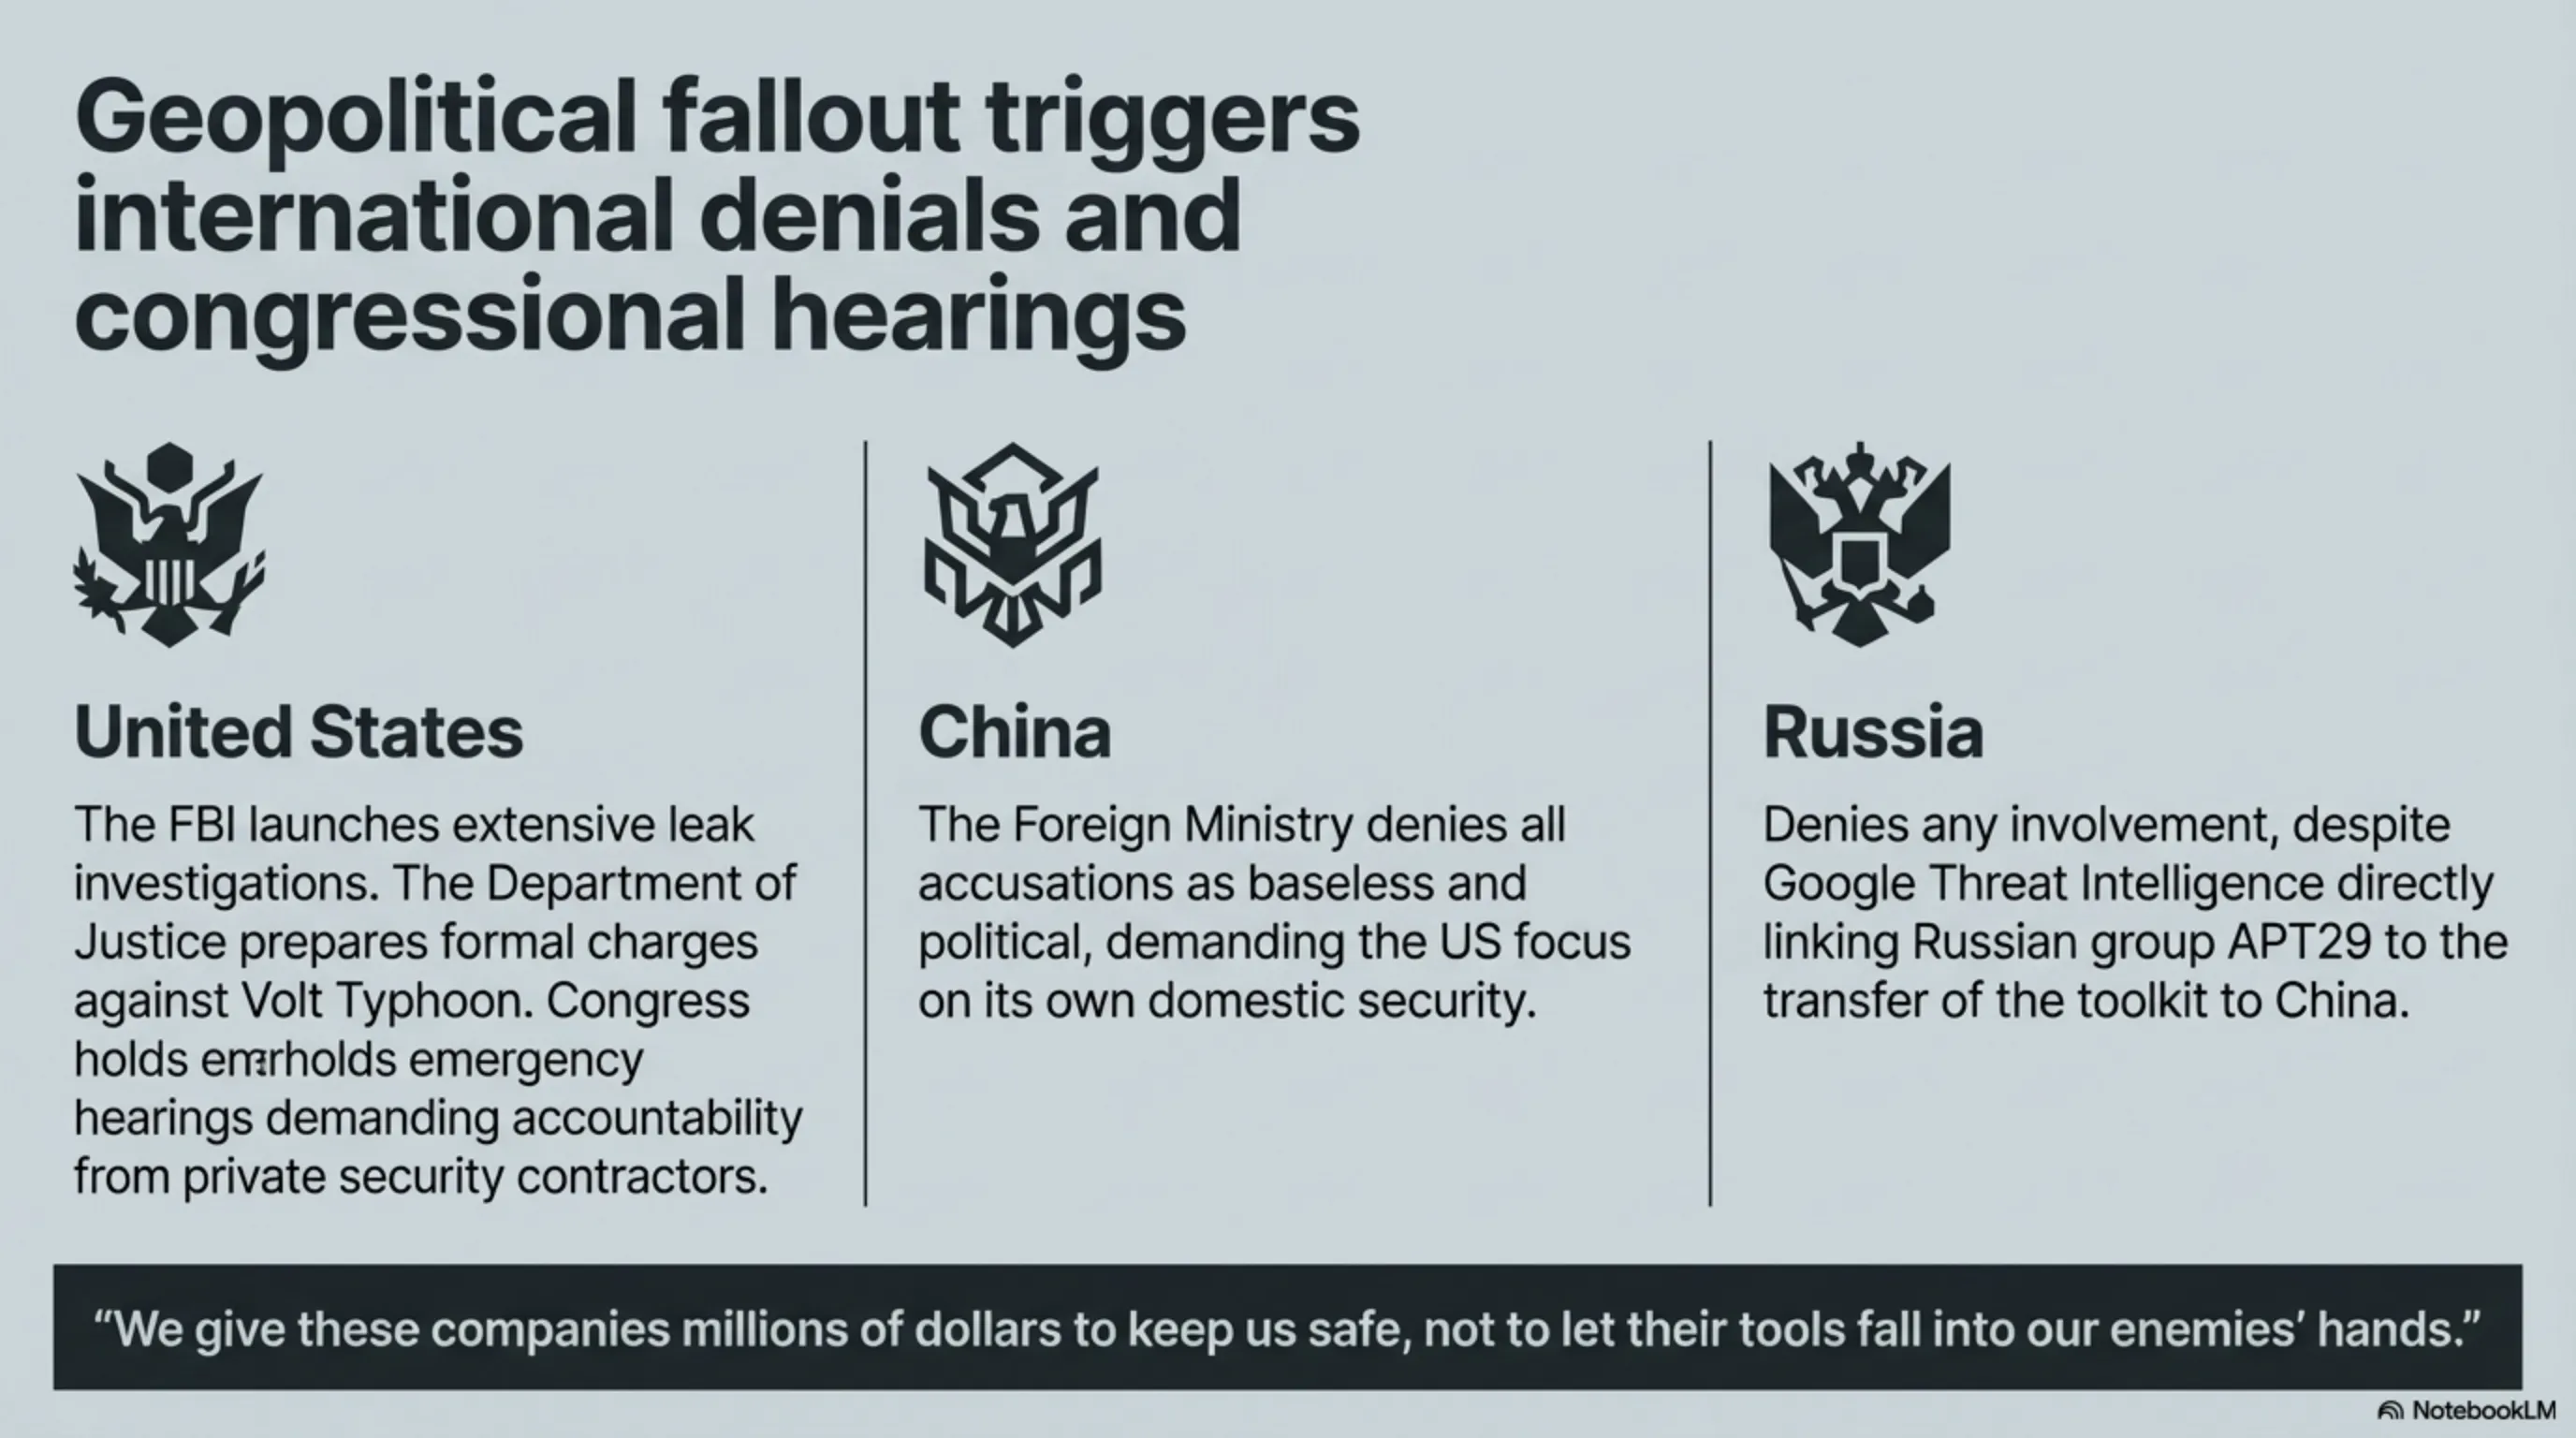
- التسريب الداخلي (أواخر 2025): قام موظف ساخط أو متسلل عميق الغطاء باستخراج الكود المصدري للاستغلال بالكامل من خوادم المقاول المعزولة، وباعه إلى نقابة التجسس الروسية سيئة السمعة APT29 (مهندسو هجوم SolarWinds).
- صفقة البيتكوين مع الصين (أوائل 2026): قامت مجموعة APT29 بعد ذلك بتمرير مجموعة أدوات الاستغلال إلى مجموعة قرصنة ترعاها الدولة الصينية تُعرف باسم Volt Typhoon مقابل ما يقدر بنحو 15 مليون دولار من عملة البيتكوين.
- الانتشار العالمي (مارس 2026): بدأت مجموعة Volt Typhoon هجوماً سيبرانياً هائلاً ومنسقاً باستخدام كورونا ضد أهداف دبلوماسية، وتجارية، وإعلامية في جميع أنحاء الولايات المتحدة وحلفائها.
تشريح الضحايا: 42,000 جهاز آيفون مستهدف
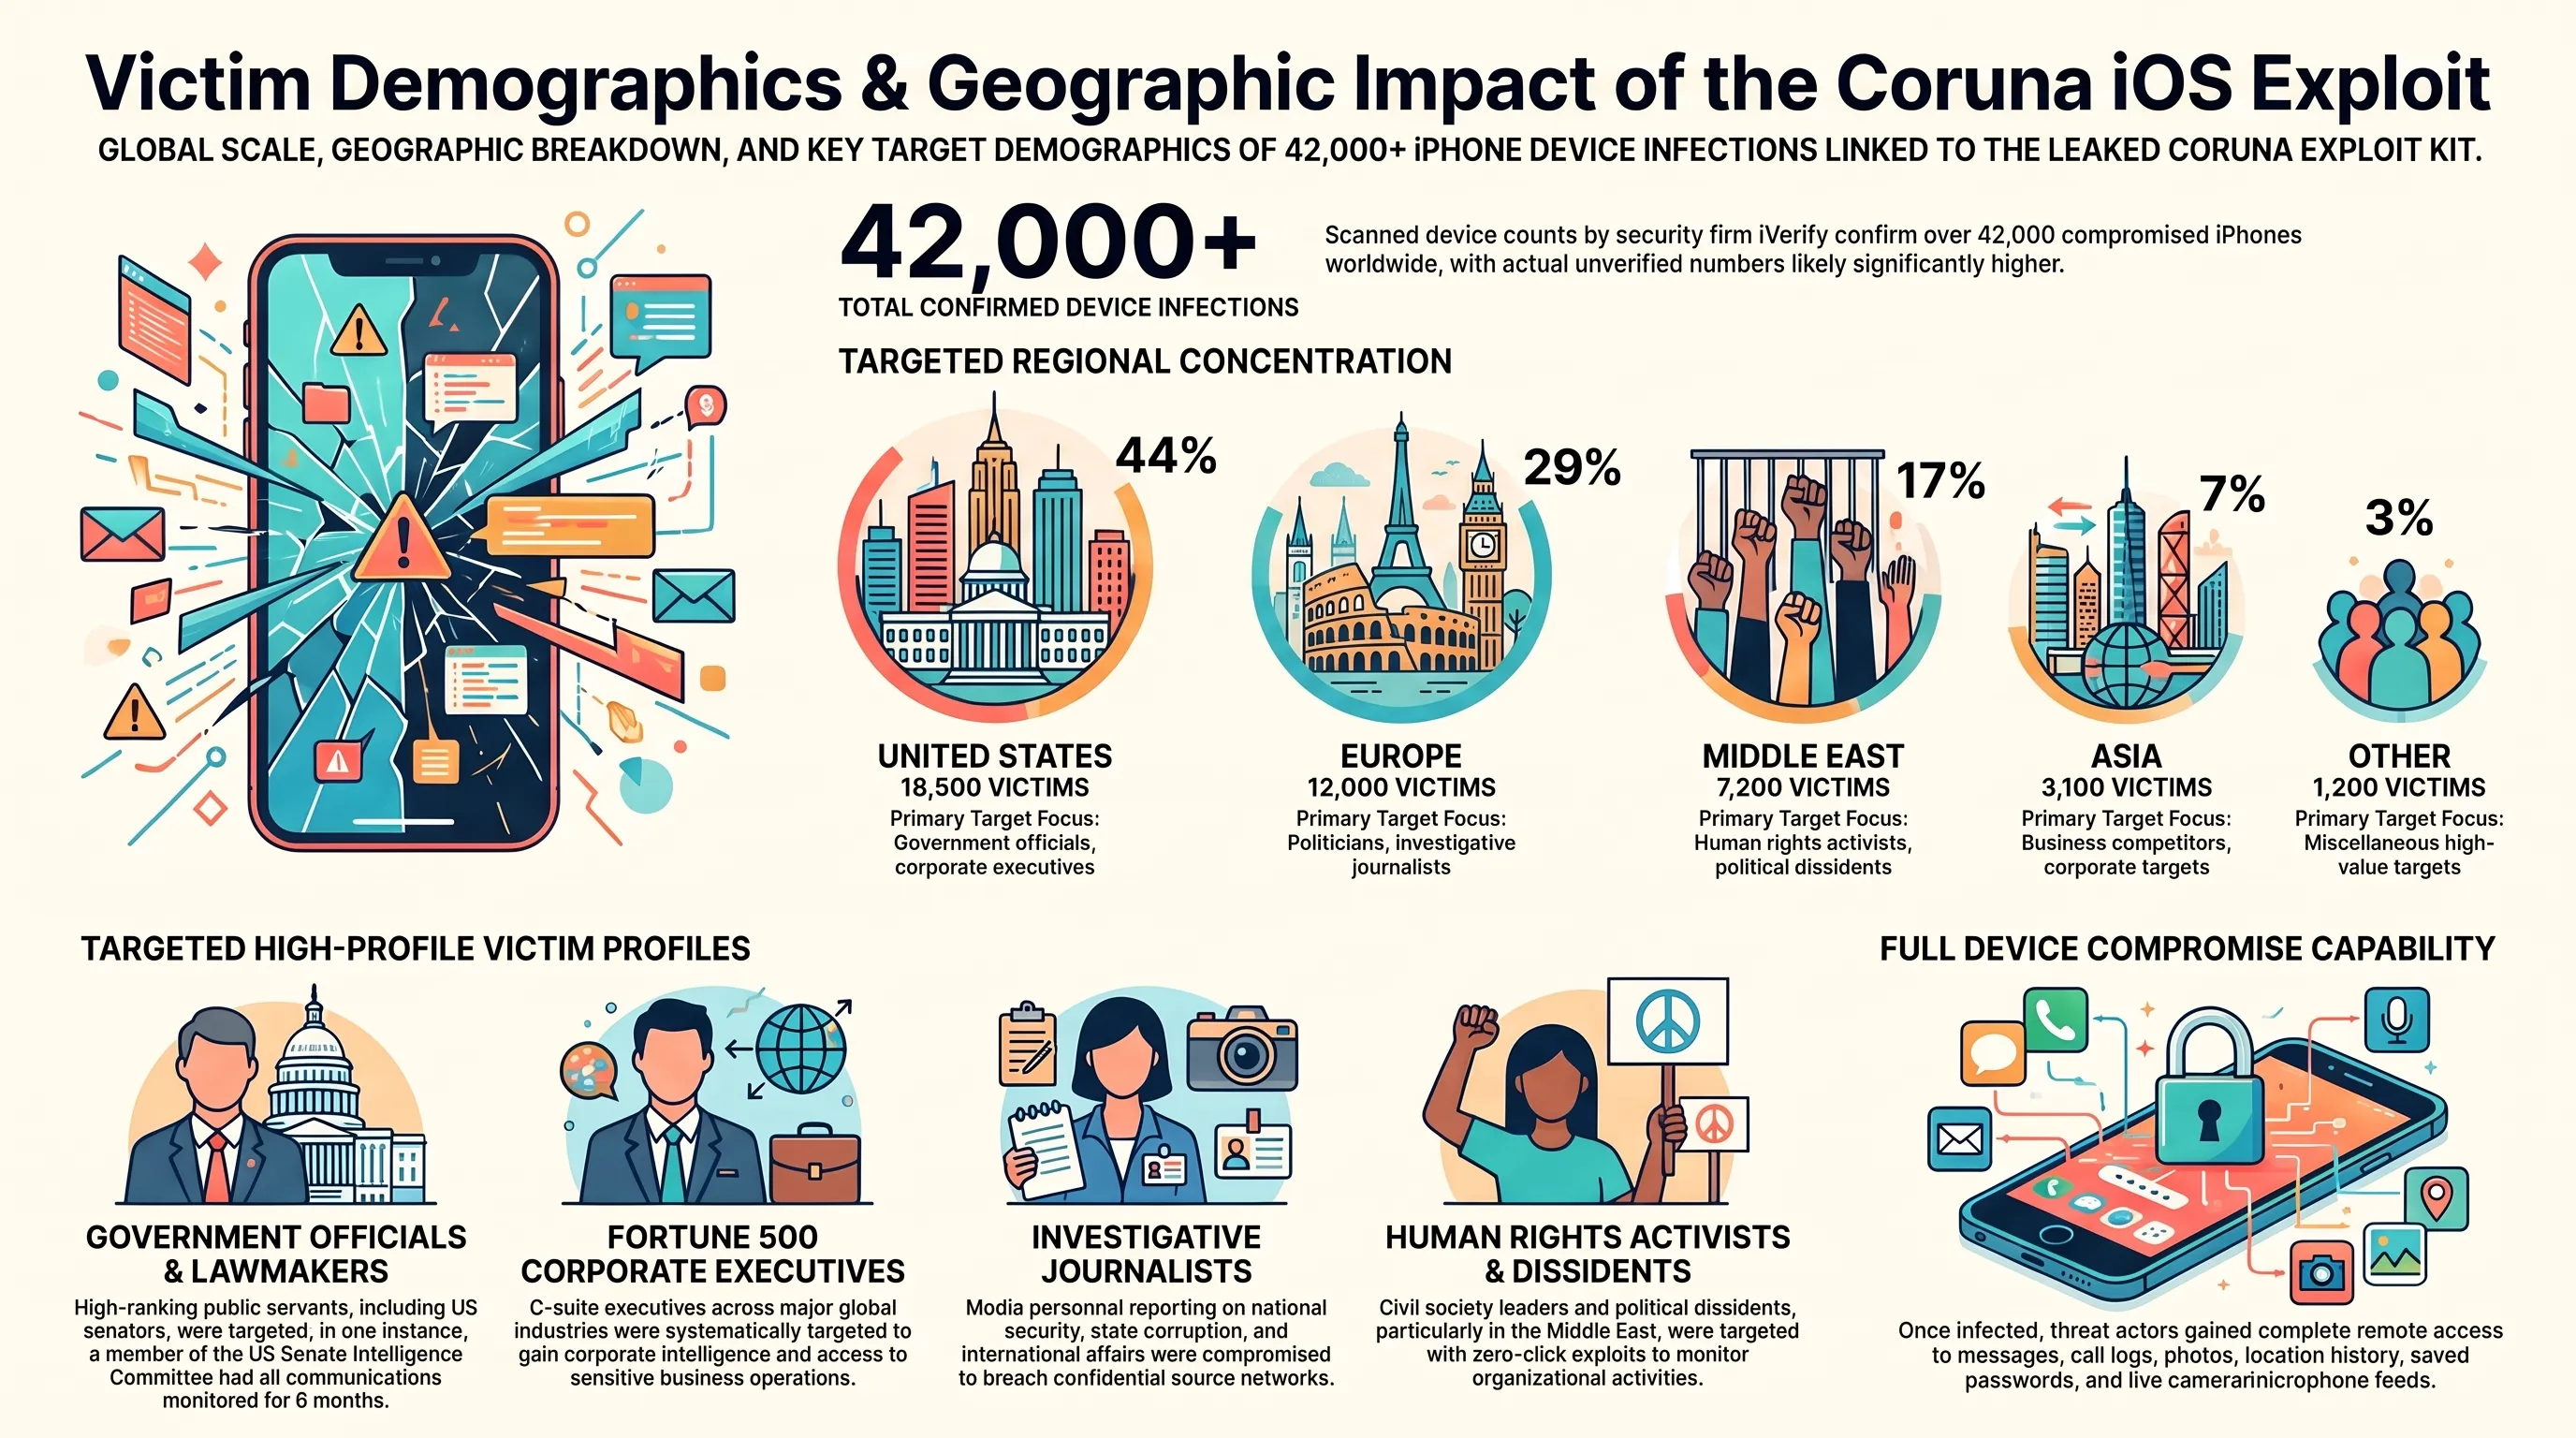
تؤكد بيانات من شركة الأمان iVerify وجود أكثر من 42,000 إصابة موثقة. نظراً للطبيعة غير المرئية لهجمات Zero-Click هذه، يعتقد المحللون بشدة أن العدد الحقيقي للأجهزة المعرضة للاختراق أعلى بكثير:
التوزيع الجغرافي والملفات الشخصية لأهداف أداة CORUNA
| المنطقة الجغرافية | عدد الضحايا المؤكد | النسبة المئوية للهجمات | الأهداف والملفات الرئيسية |
|---|---|---|---|
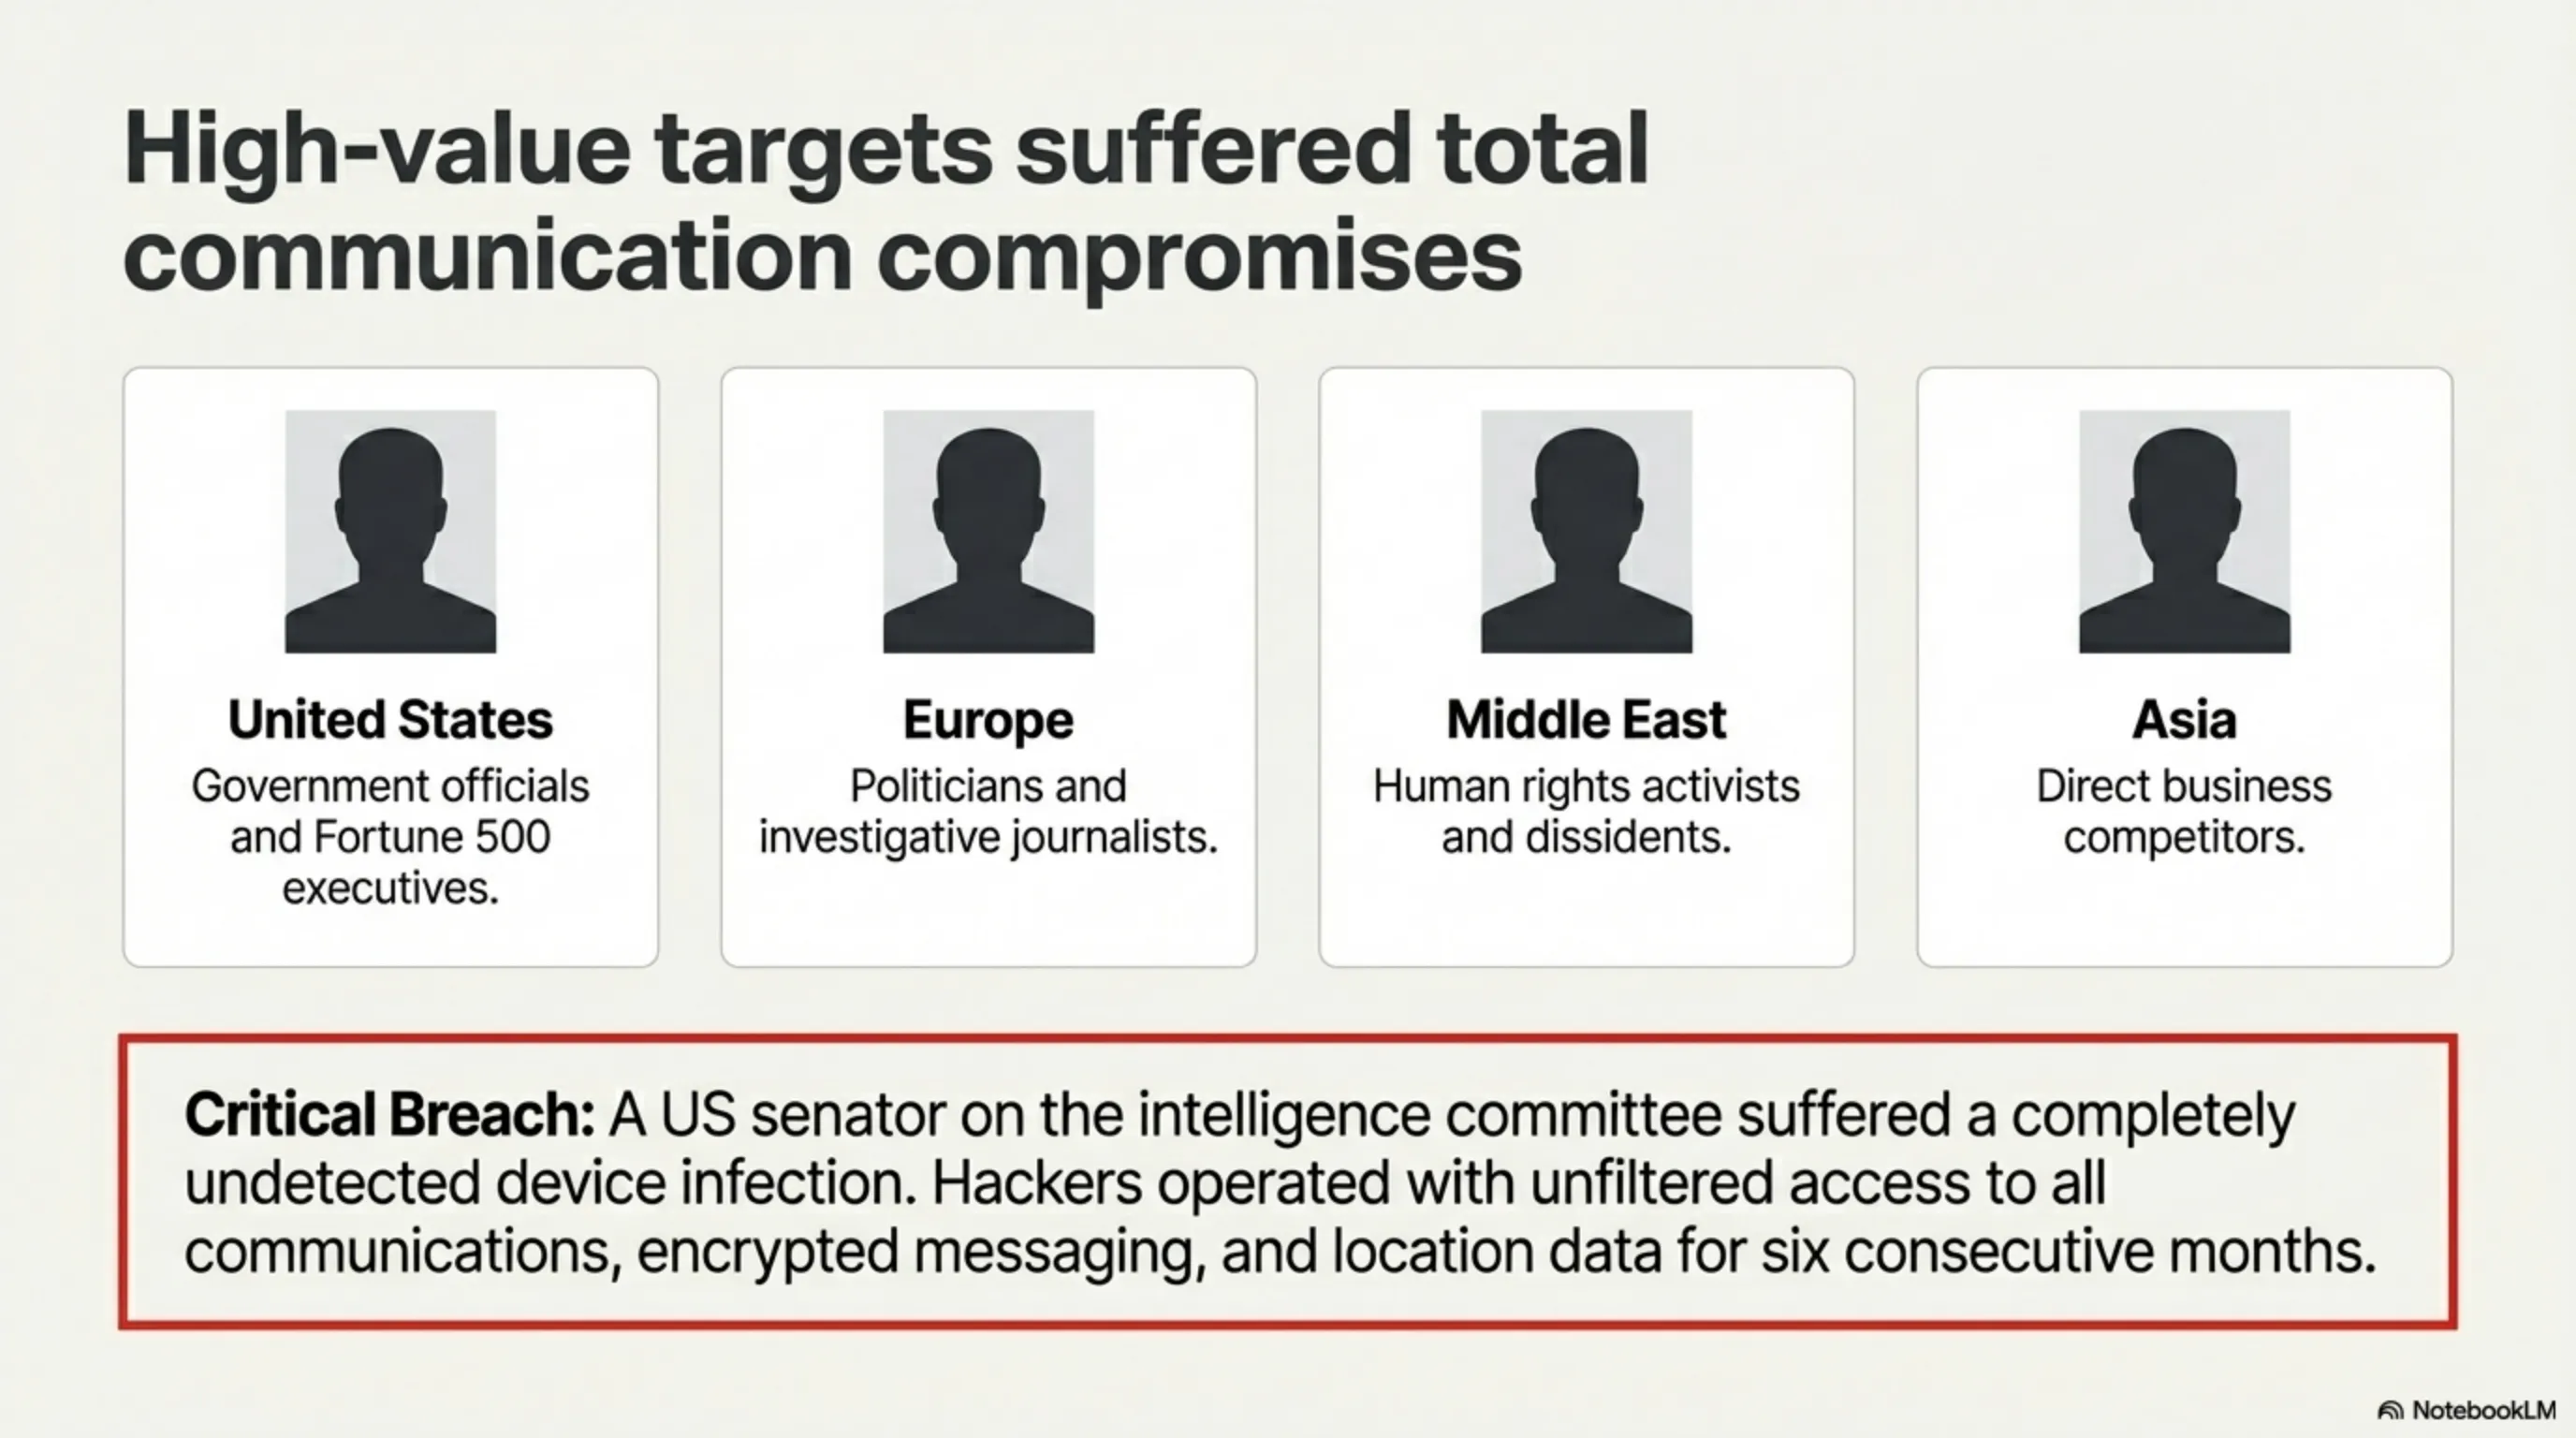
| الولايات المتحدة | 18,500 جهاز | 44% | أعضاء في الكونجرس، وأعضاء مجلس الشيوخ، ومديرون تنفيذيون (Fortune 500) |
| الاتحاد الأوروبي | 12,000 جهاز | 29% | سياسيون برلمانيون، ودبلوماسيون، وصحفيون استقصائيون |
| الشرق الأوسط | 7,200 جهاز | 17% | نشطاء حقوق الإنسان، ومعارضون سياسيون، ووزراء دفاع إقليميون |
| آسيا والمحيط الهادئ | 3,100 جهاز | 7% | المنافسون التجاريون في صناعات التكنولوجيا وأشباه الموصلات |
| مناطق أخرى | 1,200 جهاز | 3% | أهداف عسكرية وصناعية متفرقة |
تتضمن قائمة الضحايا اختراقات مرعبة رفيعة المستوى: فقد تم التنصت على هاتف آيفون الشخصي لعضو بارز في لجنة المخابرات بمجلس الشيوخ الأمريكي لمدة 6 أشهر متواصلة دون اكتشافه، مع ورود تقارير تفيد بنقل اتصالات سرية للغاية مباشرة إلى بكين.
استجابة آبل المتأخرة وتحطم الحصن المنيع
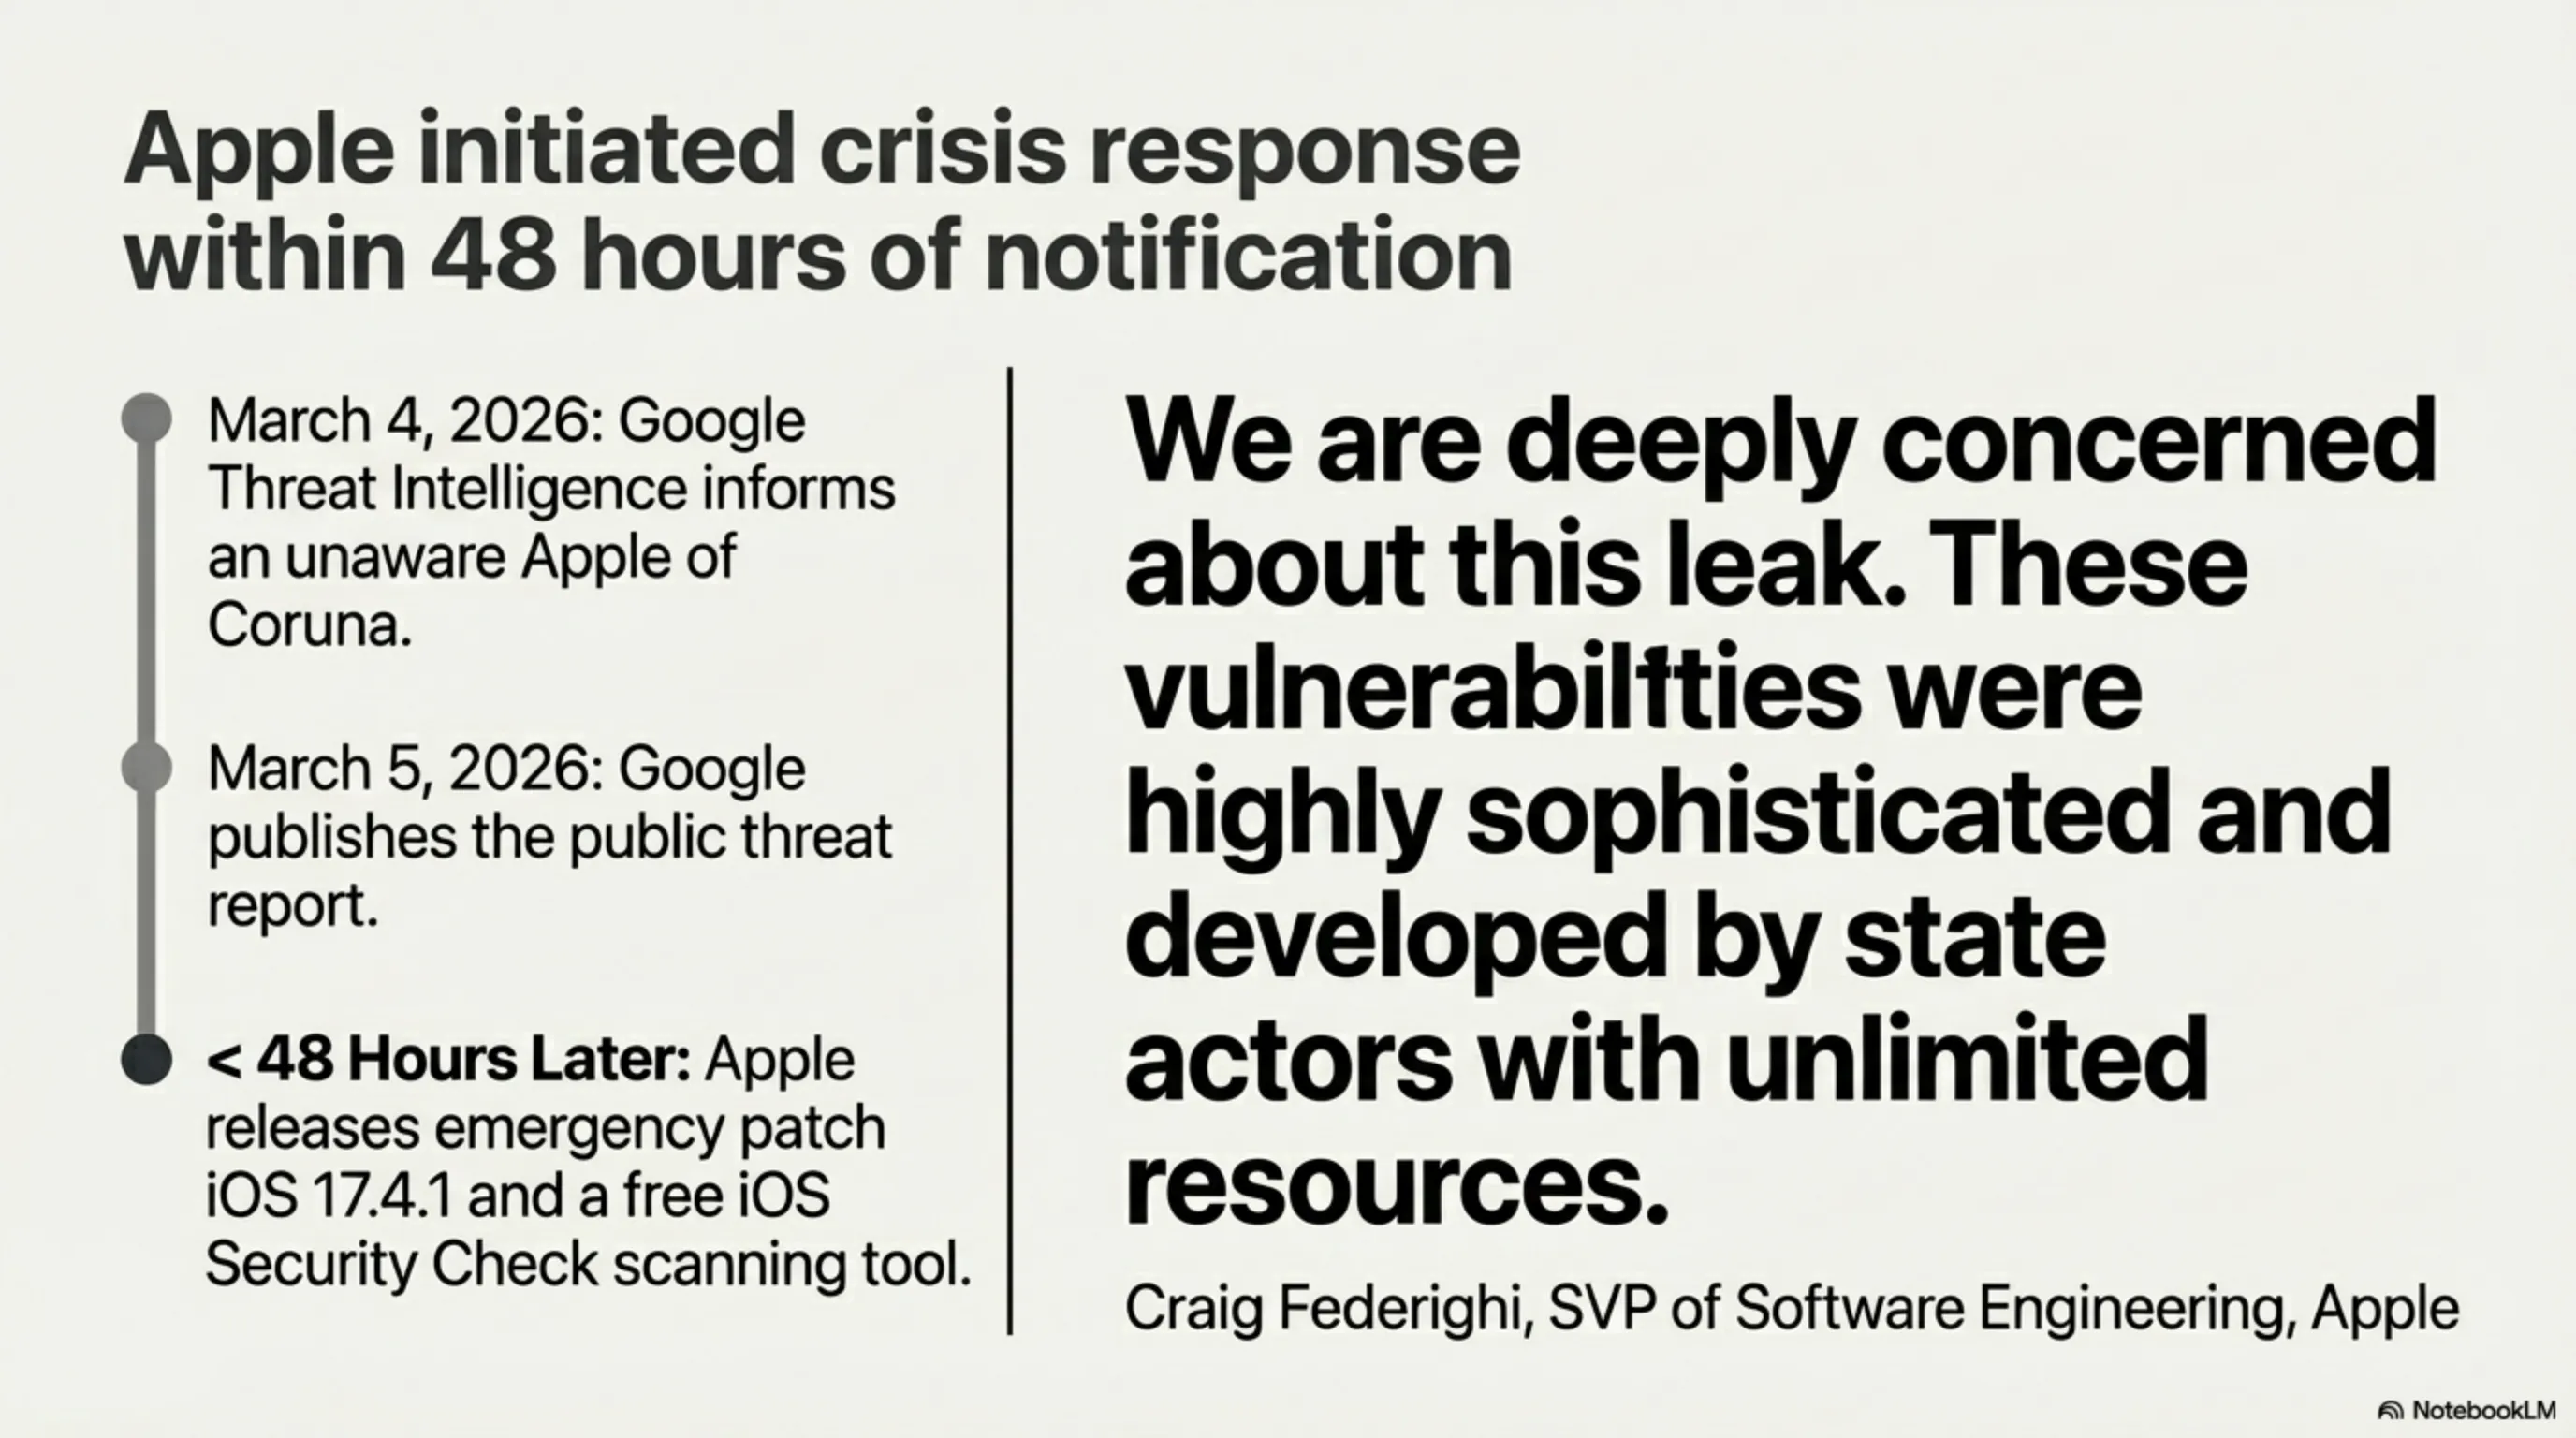
ظلت آبل غافلة تماماً عن هذه الأزمة حتى 4 مارس 2026، عندما أبلغ فريق هندسة جوجل مباشرة كوبرتينو (Cupertino) بالثغرات النشطة. دخلت آبل في حالة طوارئ مطلقة، وأصدرت التحديث الطارئ iOS 17.4.1 في غضون 48 ساعة لسد ثغرات اليوم الصفر الـ 23.
على الرغم من التحول السريع بعد الإخطار، عانت السمعة الأمنية لشركة آبل من أضرار لا يمكن إصلاحها. لسنوات، كانت الحملات التسويقية القوية لشركة آبل تروج لهاتف آيفون باعتباره الحصن الرقمي الأكثر مناعة في العالم. ويطالب خبراء الأمن السيبراني الآن بإجابات: لماذا اضطرت آبل إلى الاعتماد على منافس (Google) لاكتشاف ثغرات ضخمة في نواة نظام التشغيل الخاص بها؟
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
رادار خماسي الأبعاد: تداعيات السلاح السيبراني المزدوج الاستخدام
تحليل الرادار الخماسي الأبعاد: تُظهر مجموعة أدوات كورونا أن تقنيات الاختراق السيبراني التي ترعاها الدول تمتلك أقصى درجات التخفي والقيمة المالية في السوق السوداء. وعلى العكس من ذلك، انخفضت ثقة الجمهور في النظام البيئي لآبل إلى أدنى مستوياتها في خمس سنوات.
معضلة الأسلحة السيبرانية المزدوجة الاستخدام
يعكس ملف كورونا أزمة وطنية وأمنية مستمرة: هل يحق للحكومات تخزين برمجيات خبيثة من نوع يوم الصفر واستغلالها؟ تماماً كما تسربت أدوات القرصنة الخاصة بوكالة الأمن القومي الأمريكية (NSA) وتحولت إلى هجوم الفدية المدمر WannaCry في عام 2017، وكما تم استخدام أداة Pegasus الخاصة بمجموعة NSO لقمع الصحفيين، يثبت كورونا بشكل قاطع أن الأسلحة السيبرانية ذات الدرجة العسكرية ستتسرب حتماً إلى أطراف معادية.
بروتوكول الحماية لجيش تيكين؛ النجاة من كورونا
إذا كنت تستخدم جهاز آيفون، فحافظ على هدوئك ونفذ بروتوكول الأمان التالي على الفور:
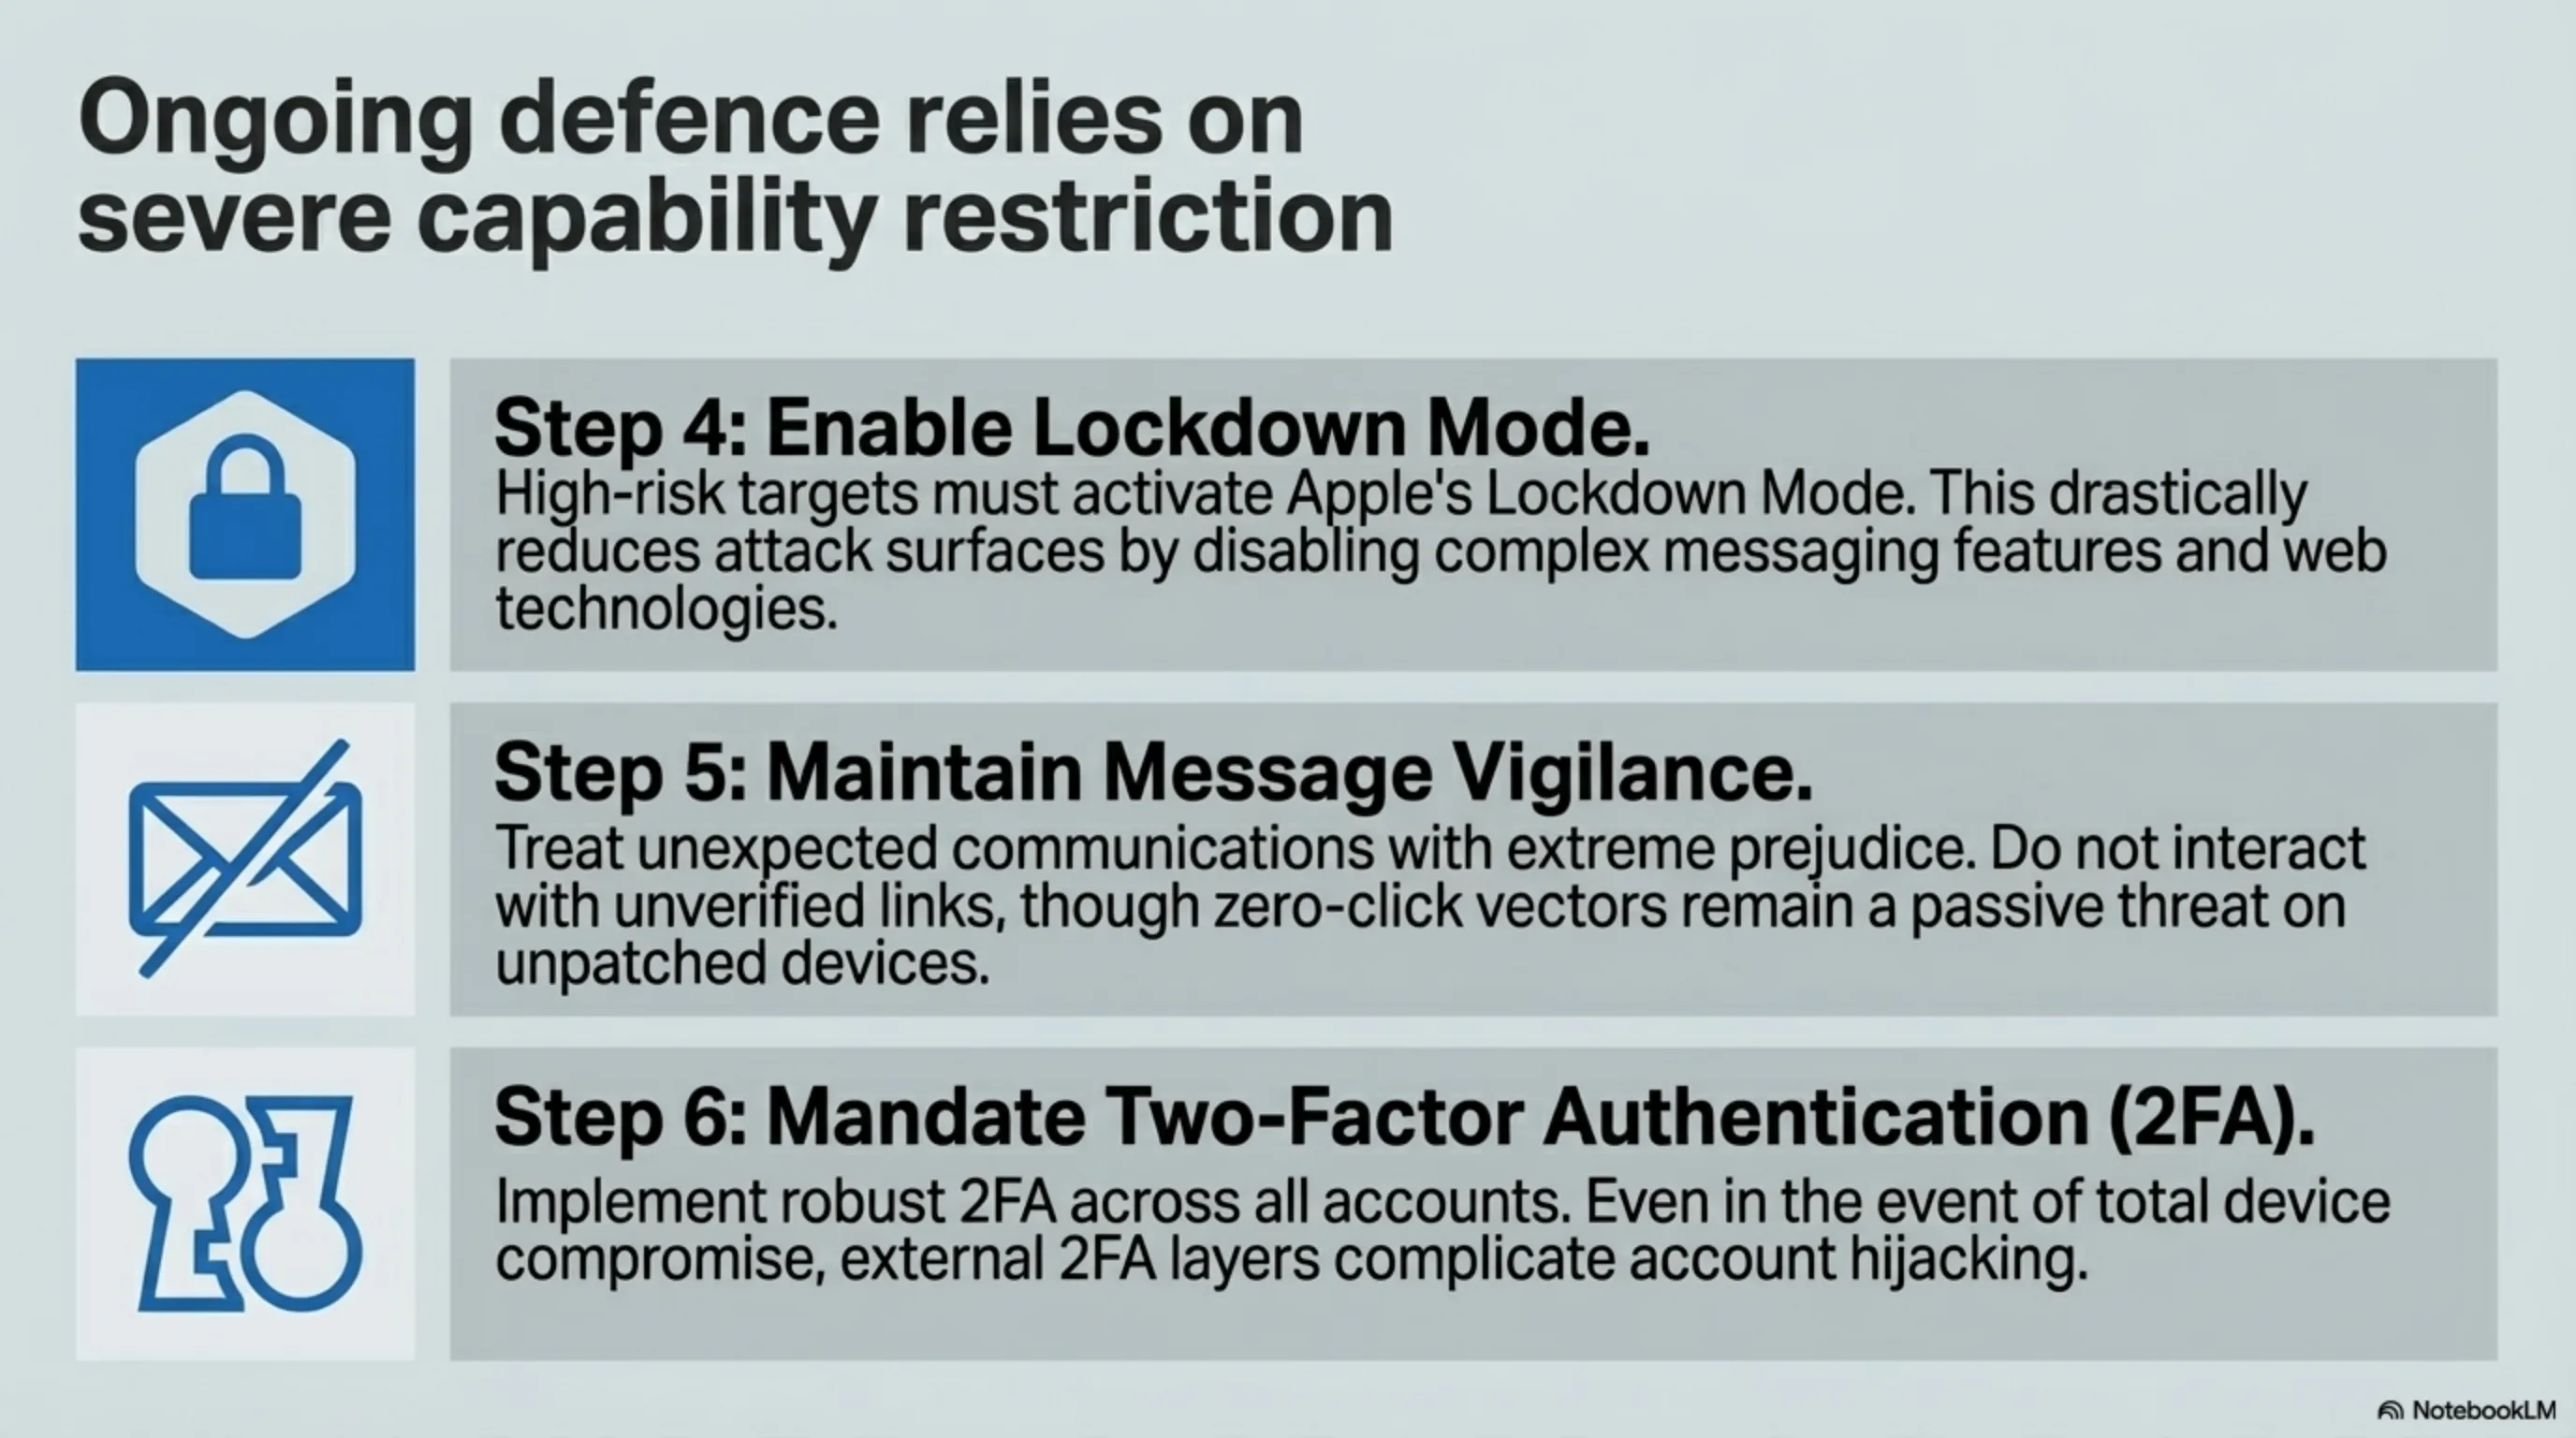
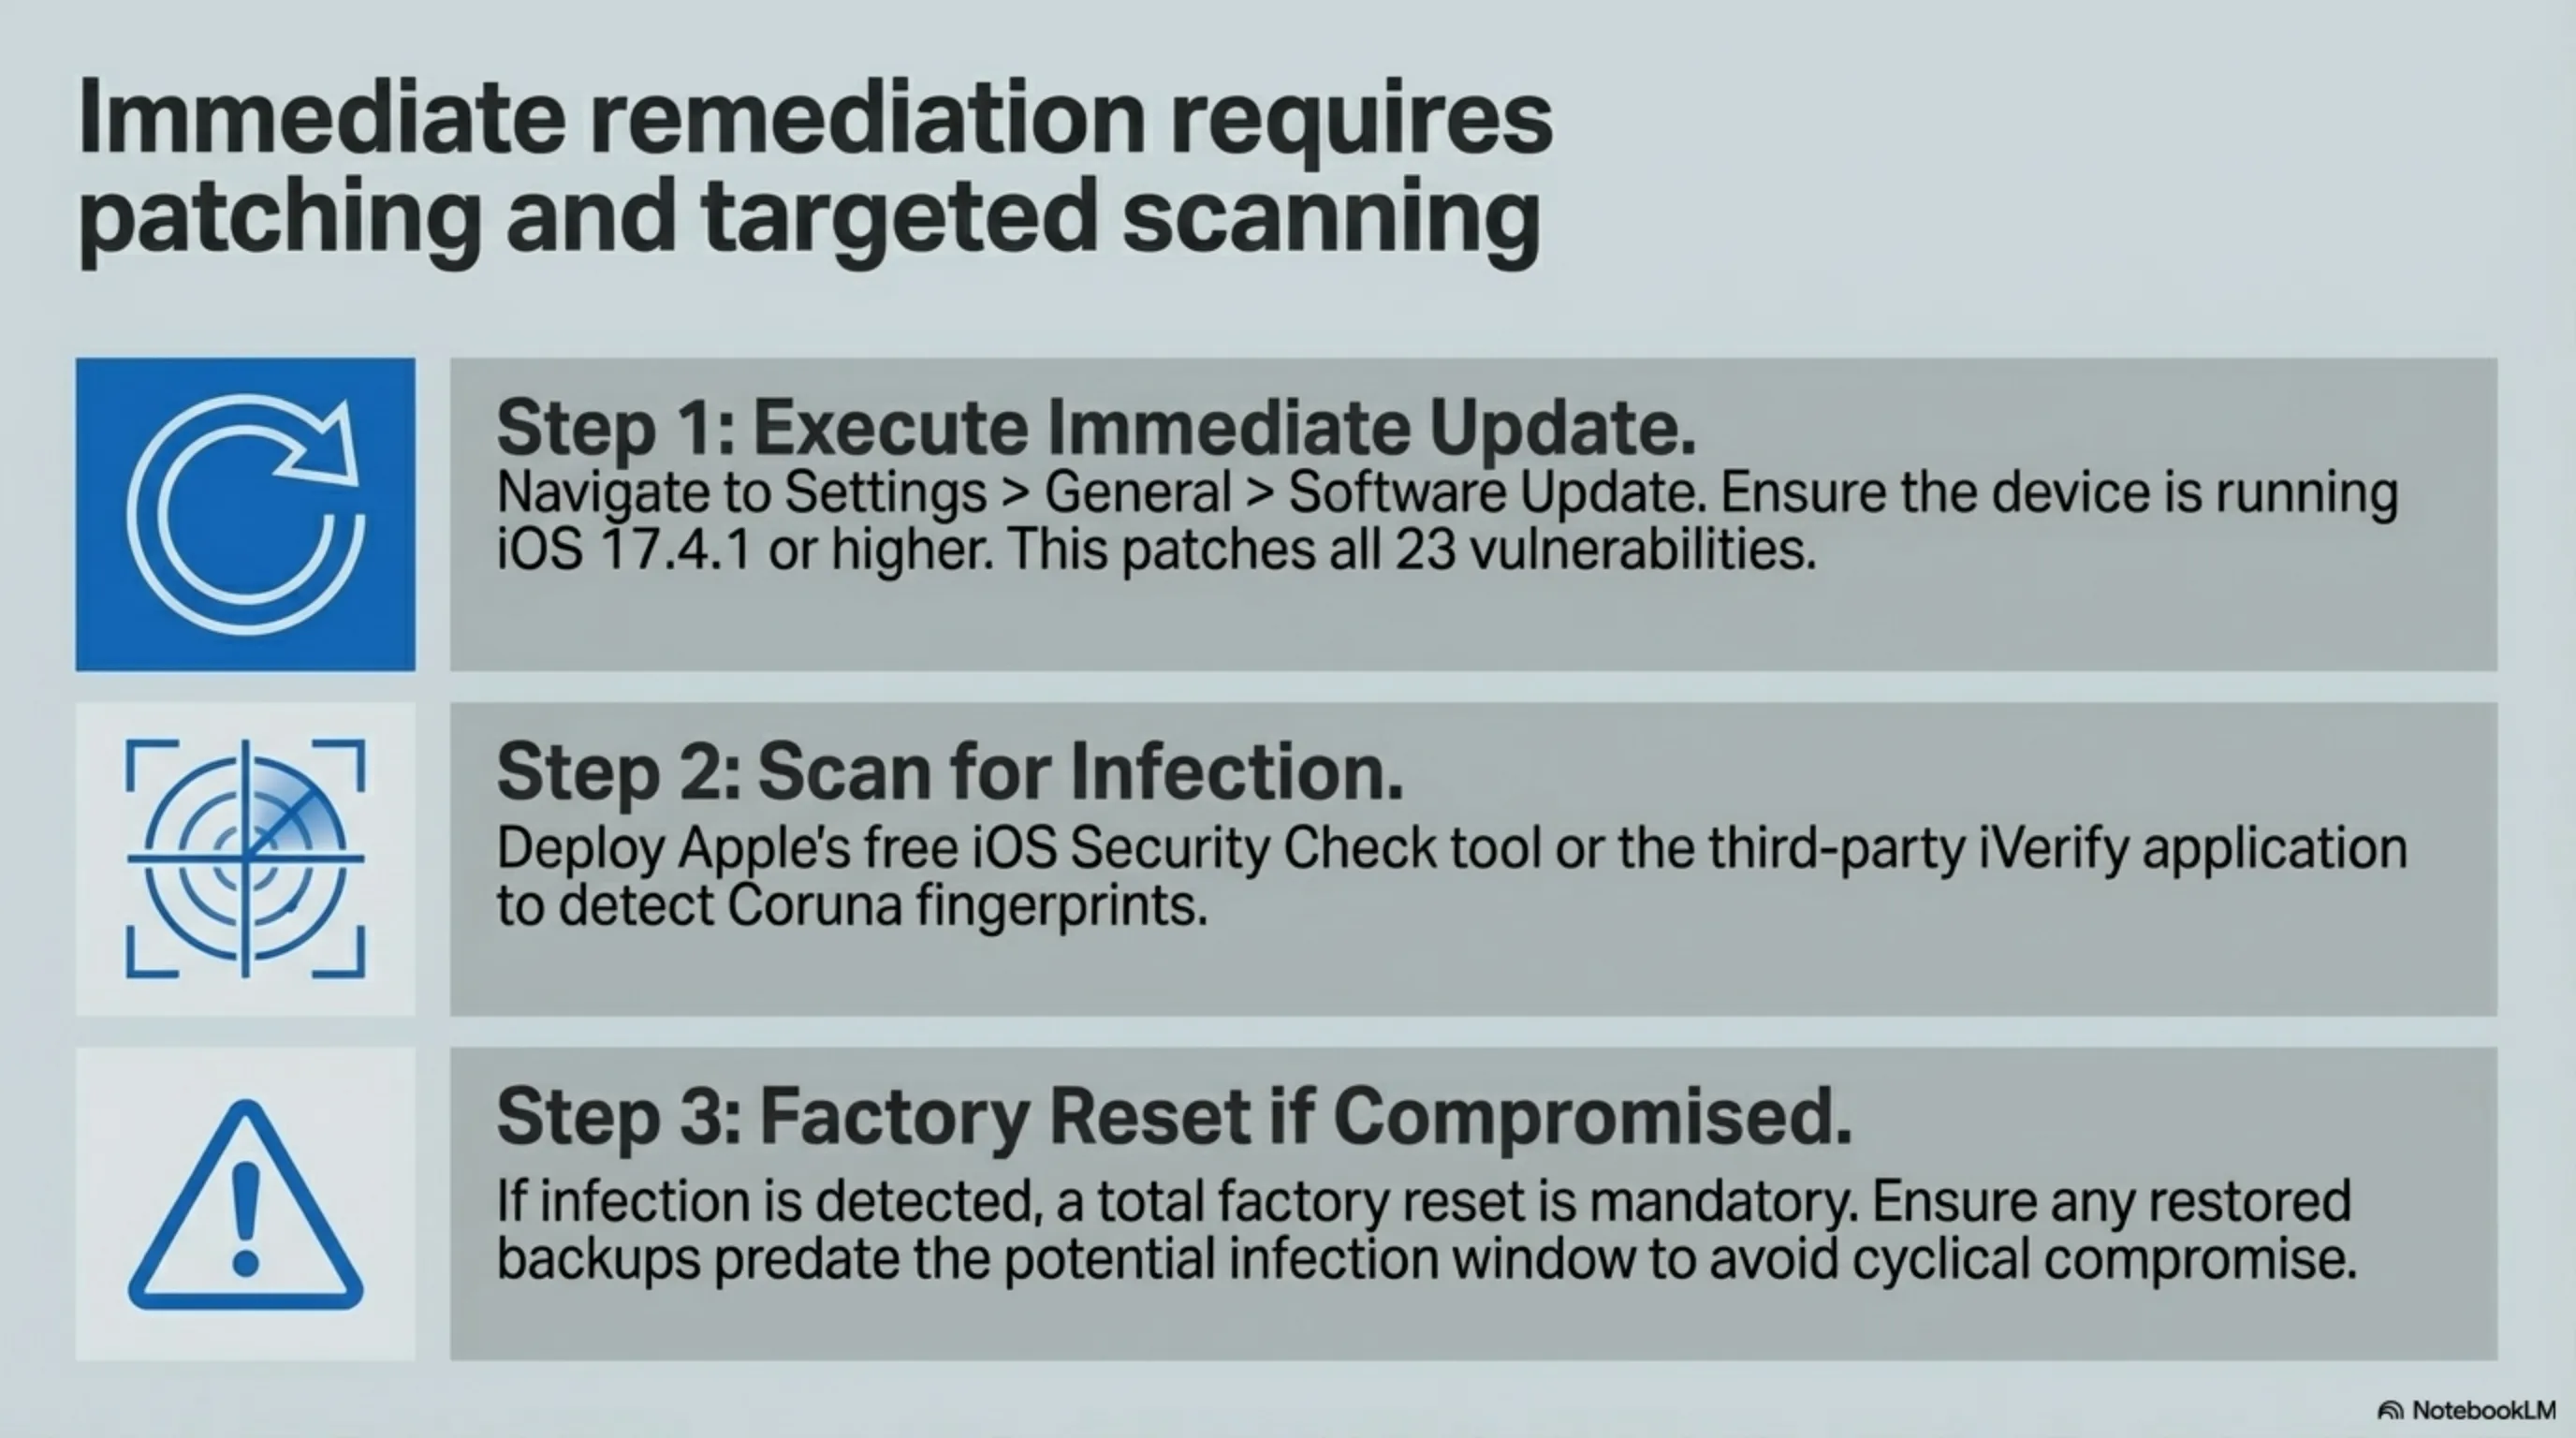
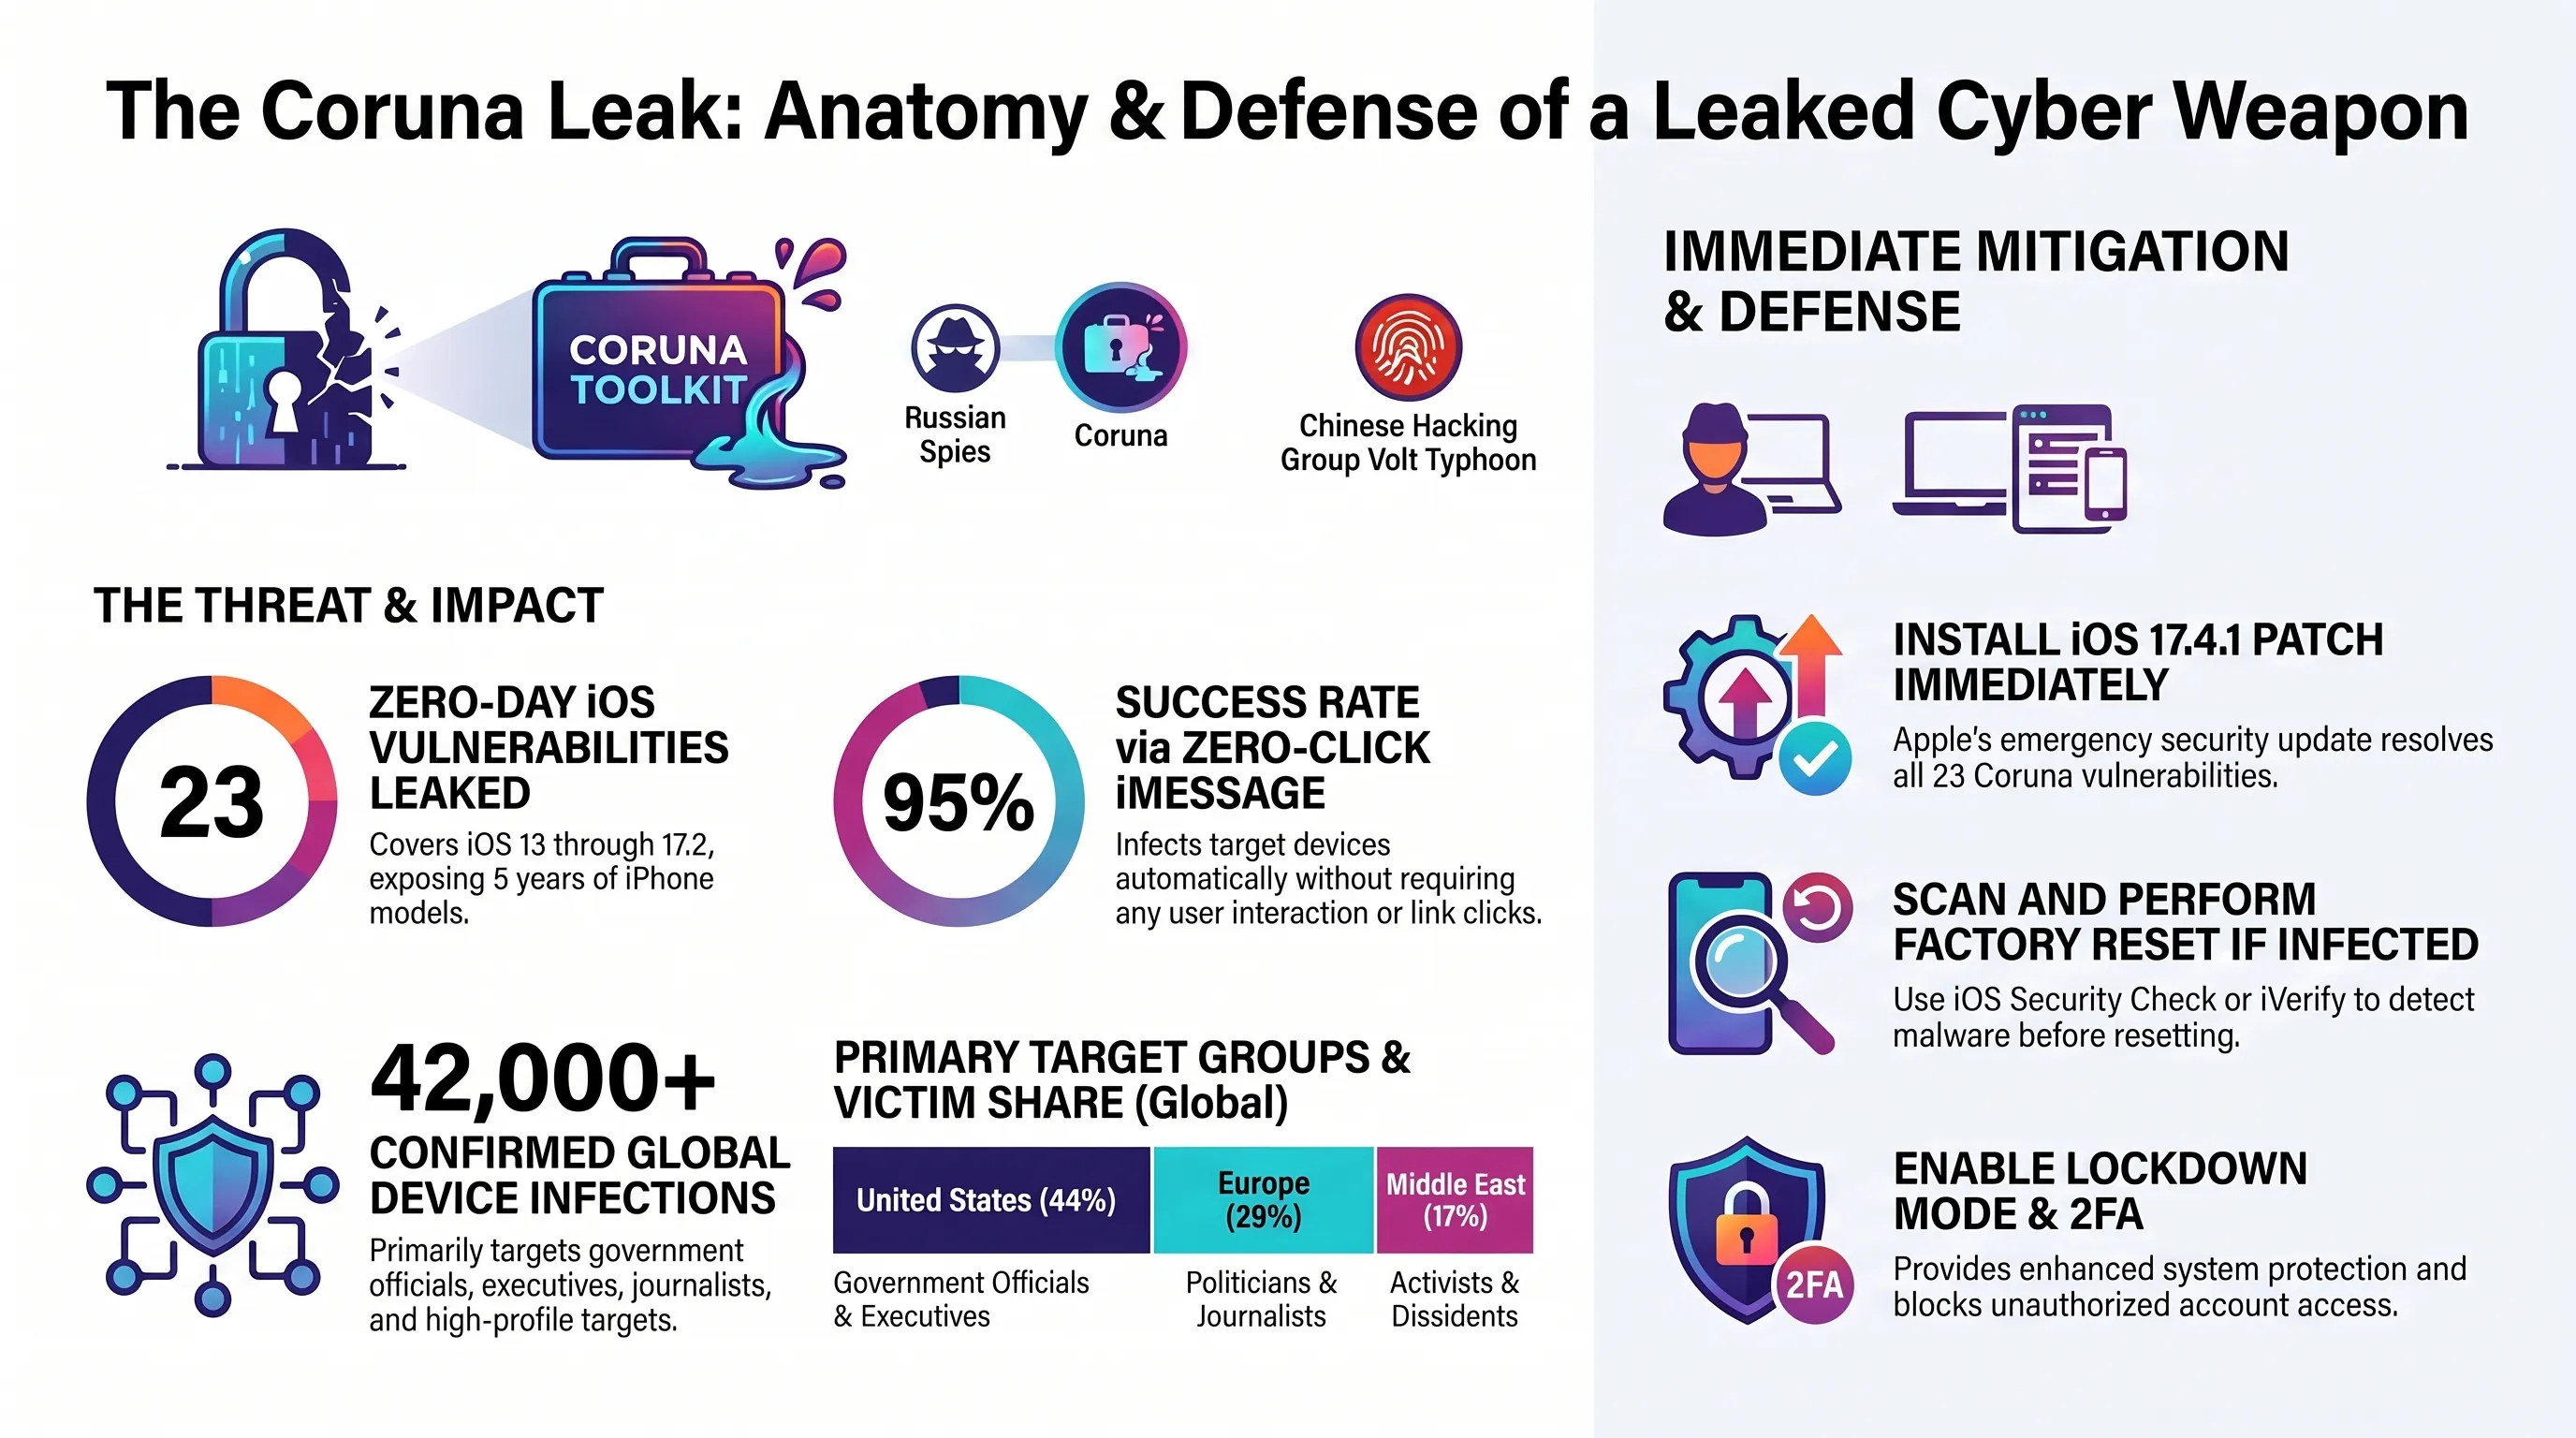
- التحديث الإلزامي الفوري: انتقل إلى Settings > General > Software Update على الفور وقم بترقية جهازك إلى iOS 17.4.1 أو أعلى. يبطل هذا التحديث الأمني كود الاستغلال تماماً.
- الفحص الشامل للبرامج الضارة: استخدم أدوات موثوقة مثل iVerify أو ماسحات ضوئية معتمدة من الشركات لاكتشاف البرامج الخفية (Rootkits) النائمة في الخلفية.
- تنشيط وضع القفل (Lockdown Mode): إذا كنت تشغل منصباً حساساً (مدير تنفيذي، صحفي، باحث)، فقم بتنشيط "وضع القفل" الخاص بآبل لتقييد بروتوكولات WebKit و iMessage المعرضة للخطر بشدة.
- في حالة الإصابة؛ إعادة ضبط المصنع بالكامل: افهم أن تحديث نظام التشغيل يمنع الاختراقات الجديدة فقط. إذا كان جهازك مخترقاً بالفعل، فإن العلاج المطلق الوحيد هو إعادة ضبط المصنع بالكامل (Factory Reset)، ومسح جميع البيانات تماماً. لا تقم بالاستعادة من النسخ الاحتياطية القديمة، لأنها قد تأوي البرامج الضارة الكامنة.
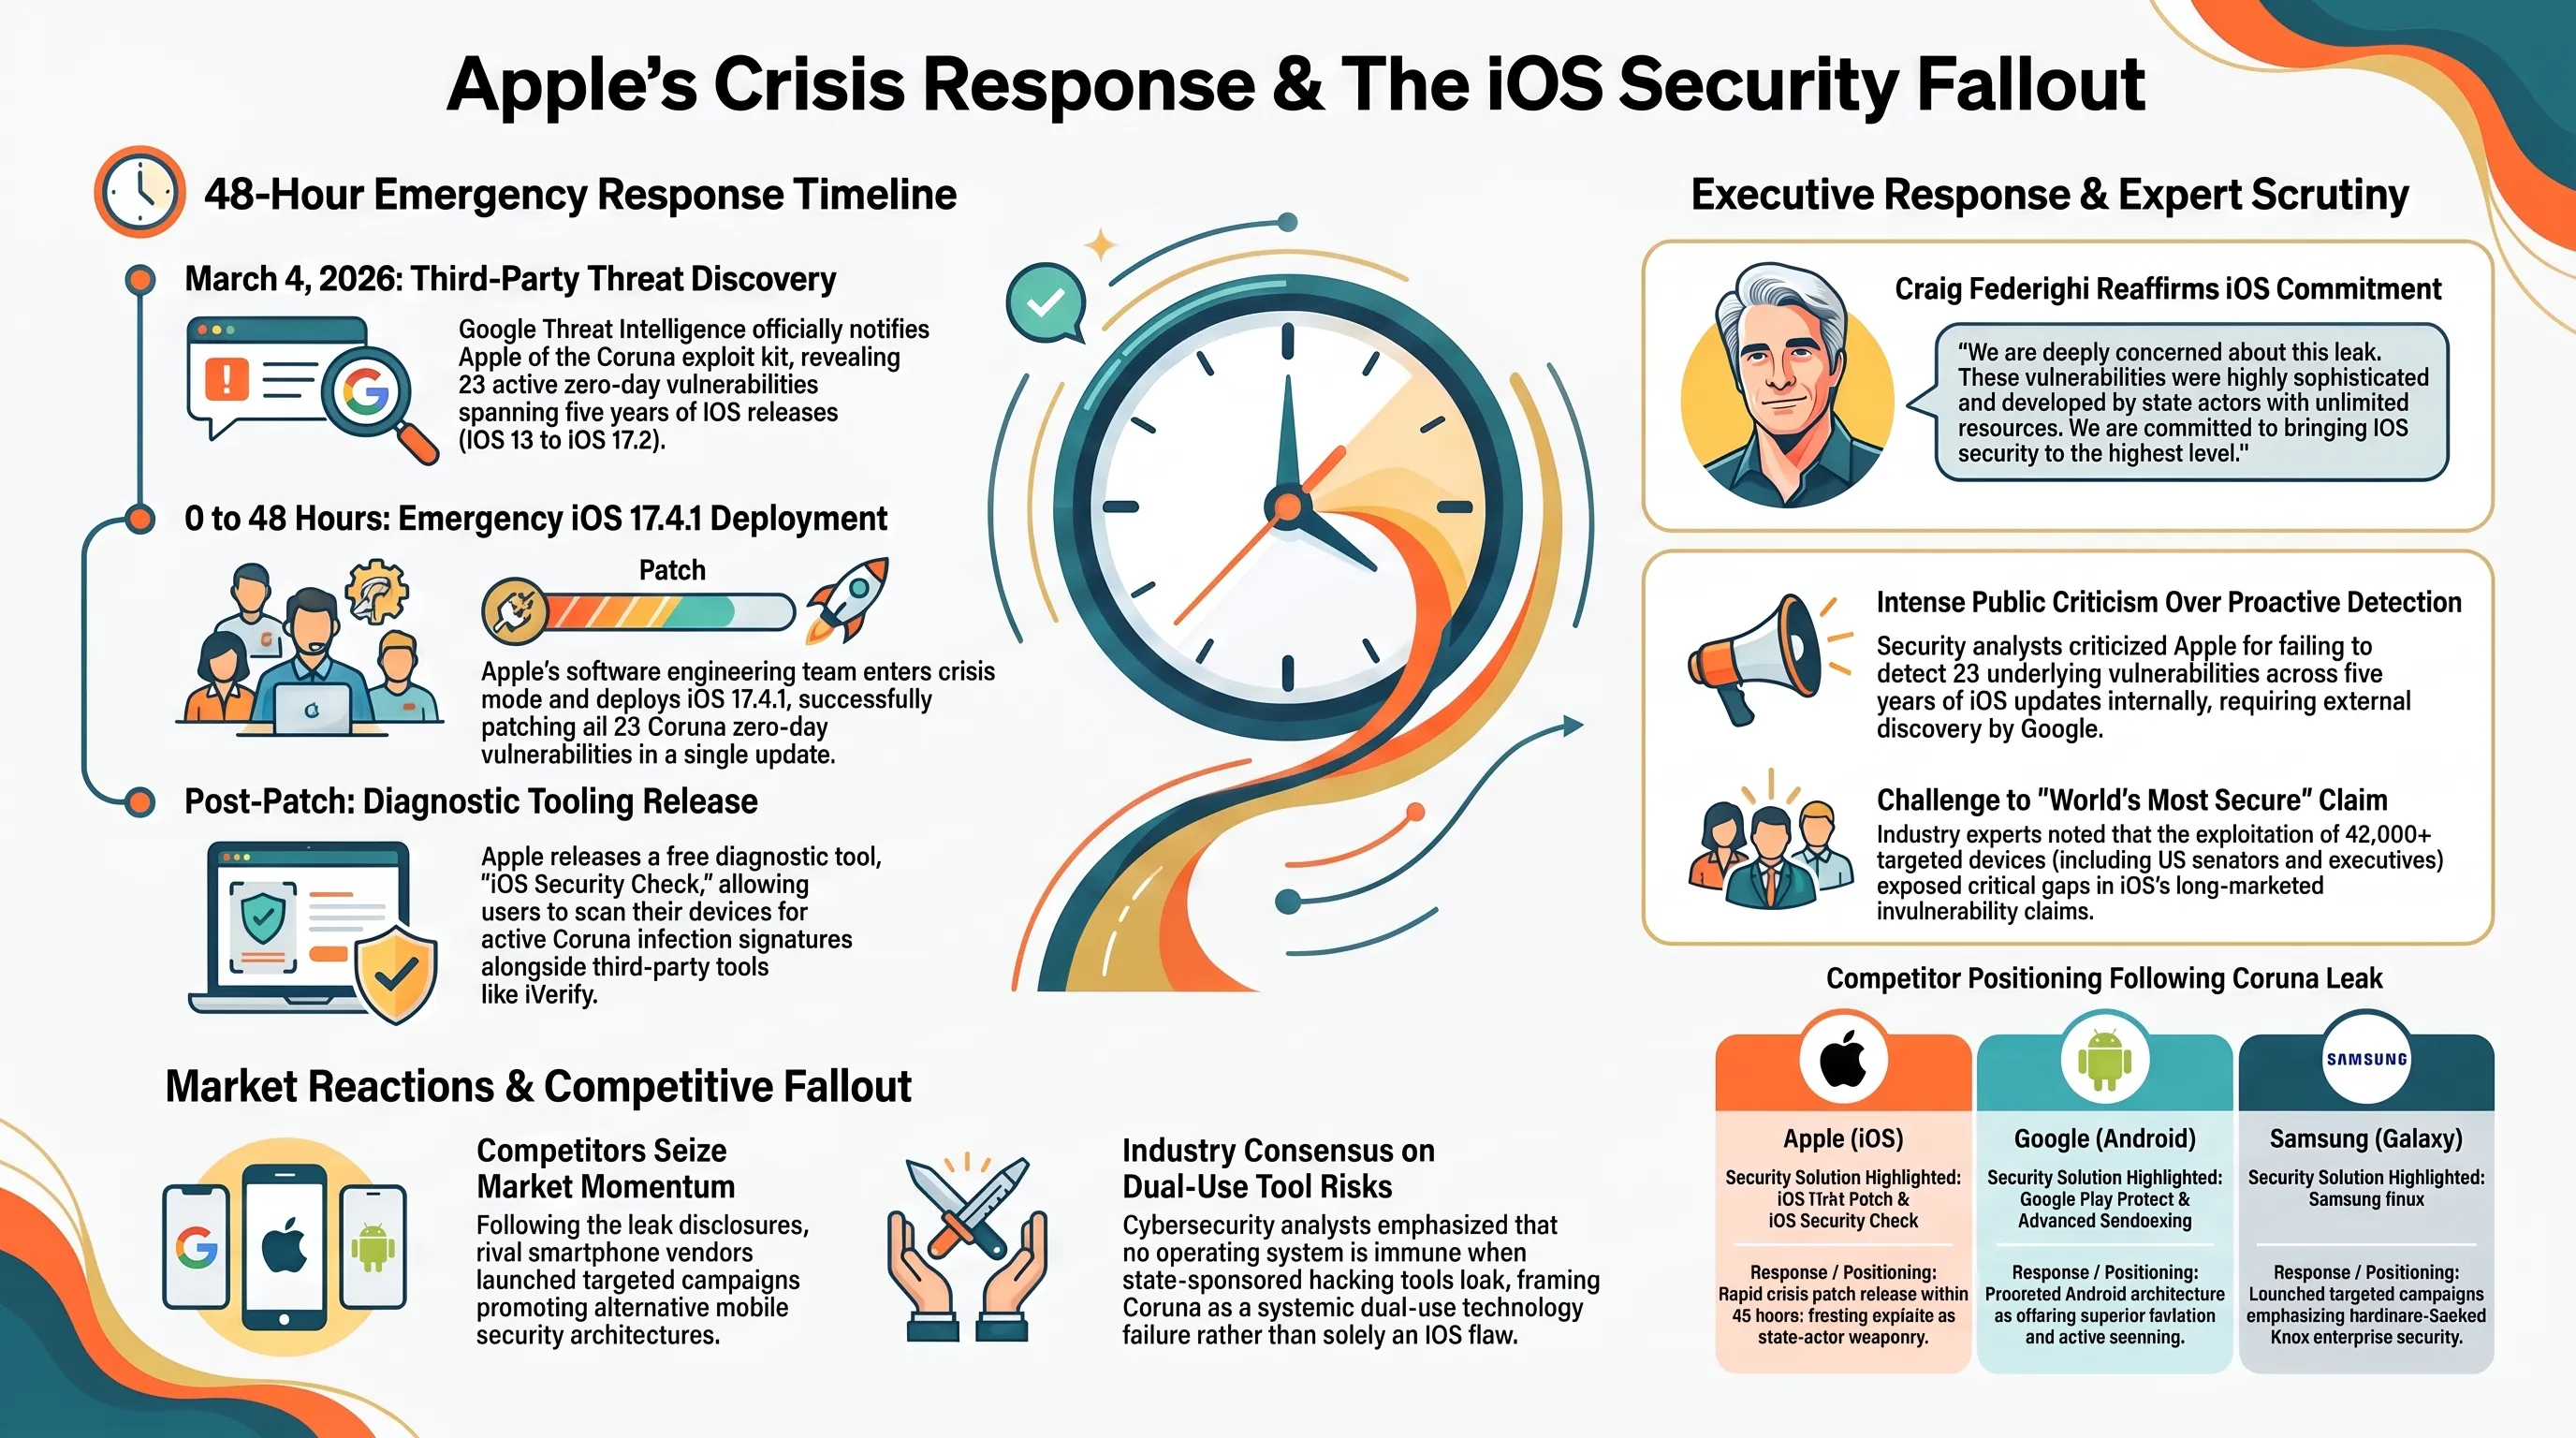
- استجابة سريعة خلال 48 ساعة من قبل فريق هندسة آبل لإصلاح 23 ثغرة من نوع يوم الصفر بعد إخطار جوجل.
- فضح الطبيعة الخطيرة للأسلحة السيبرانية التي ترعاها الدول أمام الجمهور، وزيادة الوعي العالمي بهجمات Zero-Click.
- تعزيز الآليات الدفاعية مثل وضع القفل (Lockdown Mode) في iOS لمكافحة البرامج الضارة العسكرية.
- تسريب كارثي لـ 23 ثغرة من نوع يوم الصفر من خوادم المقاولين العسكريين مباشرة إلى قراصنة من دولتي روسيا والصين.
- الإصابة الصامتة وغير المكتشفة لأكثر من 42,000 هاتف آيفون حول العالم، مما سهل التنصت لمدة 6 أشهر على شخصيات سياسية وتجارية رفيعة المستوى.
- تدهور شديد في السمعة الأمنية لنظام آبل البيئي بسبب الجهل المطول بوجود هذه الثغرات القاتلة.
الحكم النهائي للتحرير وقائمة المصادر الرسمية
نهاية أسطورة مناعة iOS
يمثل ملف كورونا نهاية وهم الأمن المطلق في نظام آبل البيئي. عندما تتسرب أدوات القرصنة المدعومة من الحكومات إلى السوق السوداء، لا يوجد مستخدم آمن دون وعي استباقي شديد.
الأسئلة الشائعة وتحليل الثغرات الأمنية
ما هي بالضبط مجموعة أدوات الاستغلال كورونا (Coruna) ومن بناها؟
كورونا هي سلاح سيبراني فائق التطور يحتوي على 23 ثغرة من نوع يوم الصفر (Zero-Day). تم تطويرها من قبل مقاول أمني أمريكي خاص بموجب عقد استخباراتي بقيمة 45 مليون دولار، ثم تسربت لاحقاً إلى السوق السوداء.
كيف يتم إصابة جهاز آيفون دون أن ينقر المستخدم على أي روابط؟
عبر هجوم 'Zero-Click' (بدون نقر) باستخدام بروتوكول iMessage. يرسل المهاجم حزمة بيانات معالجة لا تتطلب أي تفاعل من المستخدم. تؤدي الرسالة على الفور إلى تعطيل المعالج في الخلفية، مما يرفع من مستوى الكود الخبيث إلى صلاحيات وصول جذر النواة (Root Kernel).
ما هي إصدارات iOS المعرضة لخطر مجموعة كورونا؟
جميع إصدارات iOS الممتدة من iOS 13 وصولاً إلى iOS 17.2 معرضة للخطر تماماً. فقط المستخدمون الذين قاموا بتحديث أجهزتهم إلى iOS 17.4.1 أو أعلى محصنون ضد الاختراقات الجديدة.
هل يؤدي تحديث iOS إلى إزالة البرامج الضارة إذا كان الجهاز مصاباً بالفعل؟
لا. يؤدي التحديث إلى iOS 17.4.1 فقط إلى سد الثغرات الأمنية ومنع الهجمات الجديدة. إذا كان جهازك مخترقاً بالفعل، فستظل البرامج الضارة نشطة في الخلفية. العلاج المطلق الوحيد هو إجراء إعادة ضبط المصنع بالكامل (Factory Reset) دون الاستعادة من نسخة احتياطية مصابة.
كيف حصل قراصنة الدولة الصينية على هذا السلاح السيبراني الأمريكي؟
سُرق الكود المصدري في البداية من قبل موظف داخلي لدى المقاول وتم بيعه إلى مجموعة التجسس الروسية APT29. ثم باعت هذه المجموعة الروسية مجموعة الأدوات بالكامل إلى مجموعة 'Volt Typhoon' الصينية التي ترعاها الدولة مقابل 15 مليون دولار من عملة البيتكوين.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تحليل تيكين | كارثة كورونا: تسريب أداة اختراق آيفون التابعة للحكومة الأمريكية لجواسيس روس وقراصنة صينيين