ملف تكين الخاص: تشريح أخطر اختراق لحاجز حماية كروم وبرمجية CLEANGULP
تحليل معماري شامل لسلسلة ثغرات اليوم الصفر الثلاثية لاختراق متصفح جوجل كروم ونواة ويندوز وزرع برمجية التجسس الشبحية.
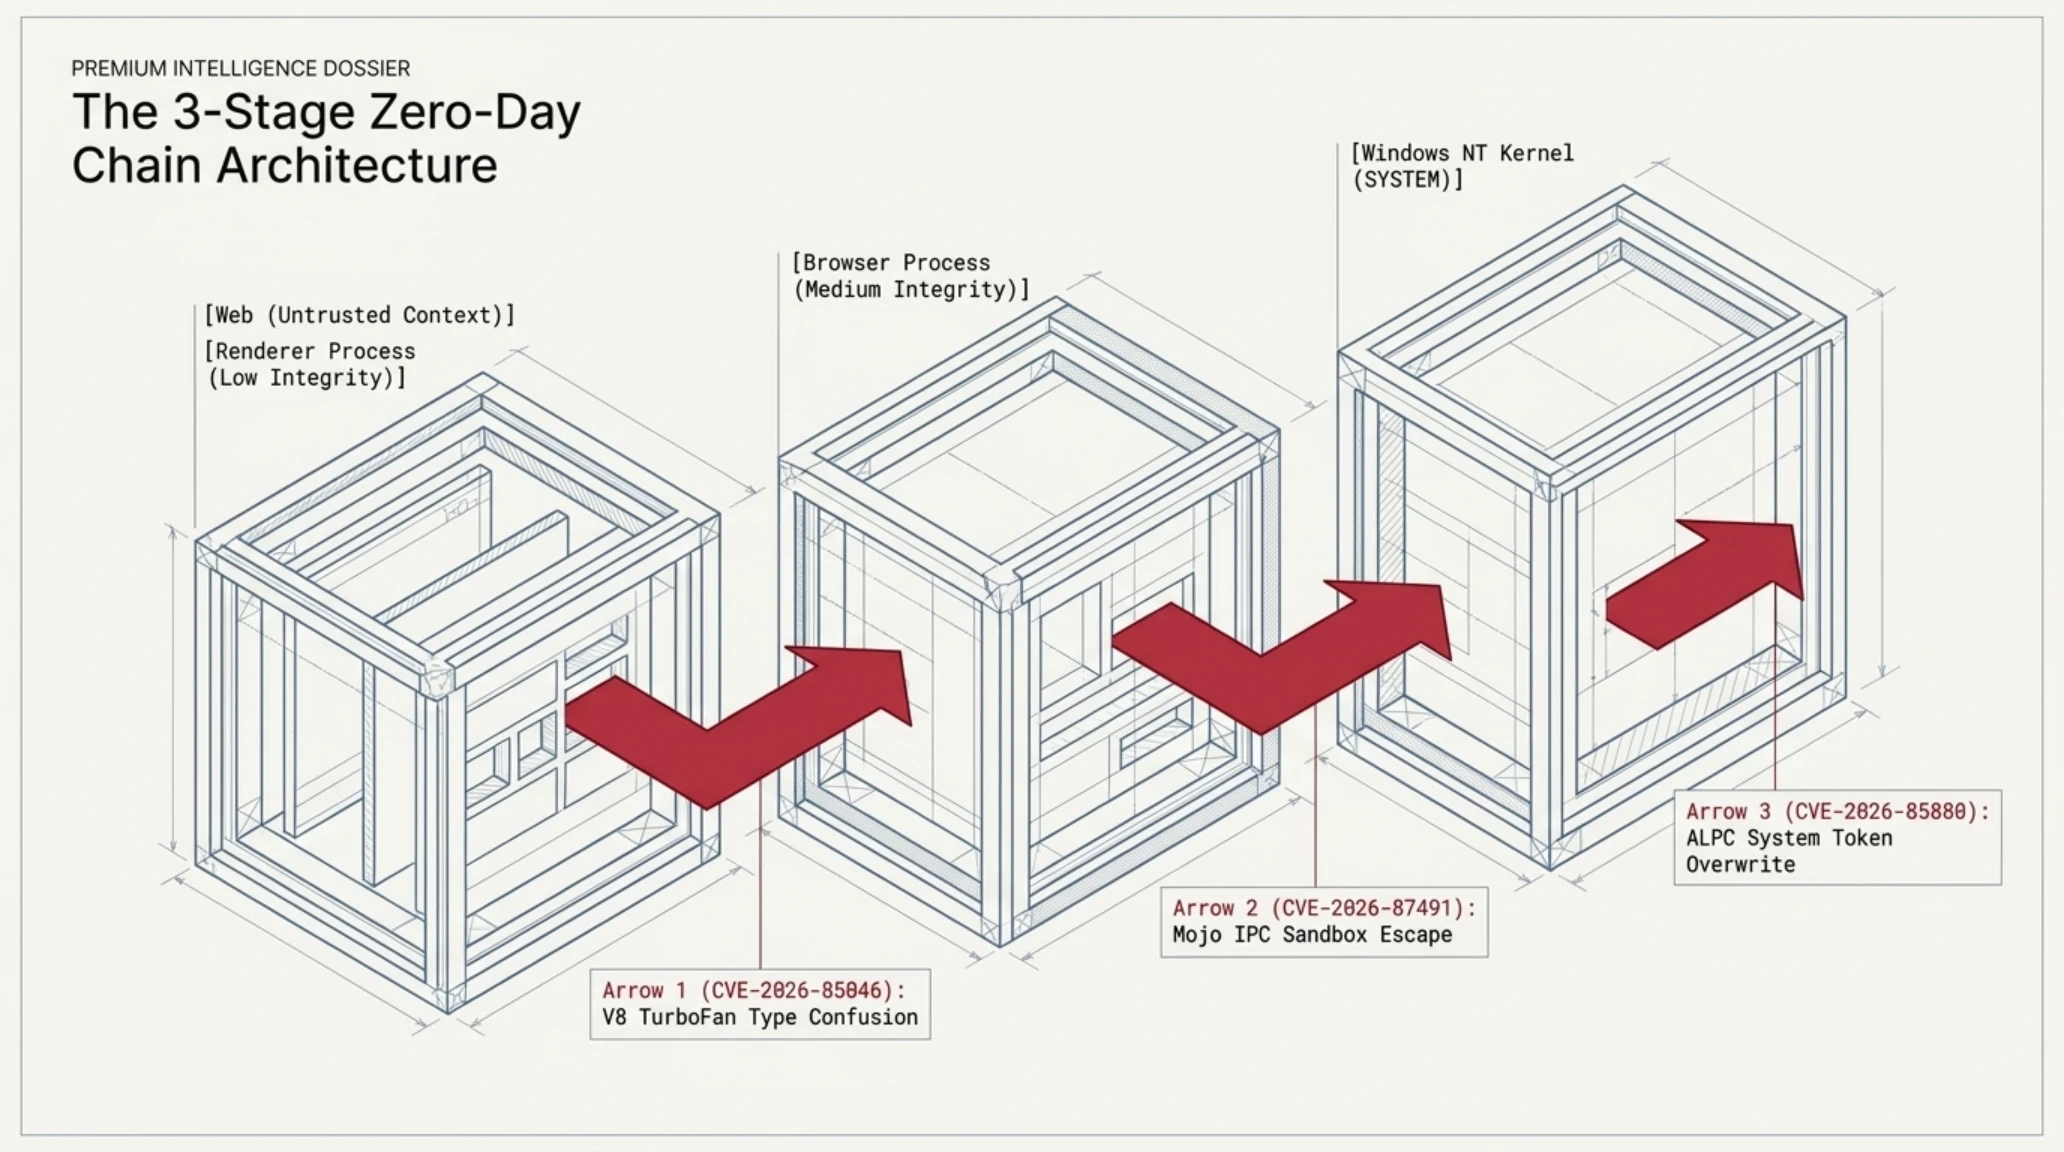
- 🎮سلسلة الاختراق الثلاثية- دمج ثغرتين في كروم مع ثغرة في نظام اتصال النواة ALPC لويندوز.
- 🎧انهيار صندوق الحماية- تجاوز المهاجمين لعزلة محرك المعالجة للوصول إلى صلاحيات النظام.
- 🚀تشريح الباب الخلفي CLEANGULP- هندسة عكسية للبرمجية وانتحالها هوية محرر نصوص مايكروسوفت.
- 🗡️الهروب عبر بروتوكول Mojo IPC- كسر الحاجز عبر خلل من نوع الاستخدام بعد التحرير (UAF).
- 📰القفز إلى قلب النواة- تصعيد الصلاحيات إلى مستوى النظام المطلق (SYSTEM) في ثوانٍ.
- ⚔️بروتوكول الاستجابة المؤسسية- دليل الفحص والتدقيق الجنائي لحماية البنى التحتية الحساسة.
في أواخر سبتمبر 2026، واجه مجتمع الأمن السيبراني العالمي واحدة من أعقد سلاسل الهجمات وأكثرها خطورة في تاريخ هندسة البرمجيات الحديثة. فبينما كانت أنظار المؤسسات والشركات التقنية الكبرى متجهة نحو حماية واجهات برمجة التطبيقات ونماذج الذكاء الاصطناعي التوليدي، أثبتت جهات متقدمة ترعاها دول أن الأساس الأمني الذي اعتمدت عليه الحواسيب لسنوات وهو صندوق حماية متصفحات الويب (Browser Sandbox) يمكن تفكيكه بالكامل عندما يتم استهدافه بدقة استثنائية. عبر استغلال متزامن لثلاث ثغرات من نوع اليوم الصفر (Zero-Day) لم تكن لها أي ترقيعات برمجية مسبقة، نجح المهاجمون في إسقاط دفاعات متصفح جوجل كروم ونواة نظام مايكروسوفت ويندوز في آن واحد.
هذه الحملة المتطورة، التي تم تتبعها في تقارير الاستخبارات السيبرانية ومراكز تحليل التهديدات تحت رمز UTA0565، لم تعتمد على الخداع البسيط أو الهندسة الاجتماعية التقليدية، بل نفذت هجومها عبر استغلال انحرافات معمارية دقيقة في إدارة الذاكرة العشوائية ومحرك تصريف الأكواد اللحظي (JIT). تم توجيه الضحايا، الذين شملوا باحثين في مراكز الدراسات الاستراتيجية ومسؤولين في جهات دبلوماسية عبر آسيا والشرق الأوسط، إلى مواقع مزيفة تحاكي تماماً بوابات منظمات ومراكز بحثية كبرى. وبمجرد فتح الرابط، ودون الحاجة لأي نقر إضافي أو تحميل يدوي، قامت صفحة ويب خفية بتشغيل سلسلة استغلال فائقة السرعة اخترقت عزل المتصفح وسيطرت على نواة النظام بصلاحيات كاملة.
كان الهدف النهائي لهذا التسلل الصامت هو زرع برمجية تجسس خلفية مخصصة وفائقة التخفي تُعرف باسم CLEANGULP. هذه البرمجية، التي كُتبت بالكامل بلغة C المجردة وتم إخفاؤها في الذاكرة الحية خلف هوية محرر أساليب الإدخال واللغات الرسمي في ويندوز (Microsoft IME)، توفر للمخترقين قناة اتصال مشفرة بالكامل بتقنية AES-256-GCM لتنفيذ الأوامر، ورفع الملفات، وتشغيل وحدات التجسس دون إثارة أنظمة الحماية المؤسسية. يمثل هذا التهديد صدمة أمنية حقيقية تتطلب مراجعة جذرية لكيفية تعامل المؤسسات مع أمن محطات العمل.
أهم وقائع اختراق CLEANGULP في إيجاز استراتيجي
- تنفيذ تلقائي وفوري للأكواد الخبيثة دون الحاجة لتفاعل المستخدم (Zero-Click Execution بمجرد تحميل الرابط)
- استغلال ثغرة تضارب الأنواع في محرك V8 (CVE-2026-85046) وثغرة مراسلة Mojo IPC (CVE-2026-87491) للهروب من المتصفح
- تصعيد مباشر للصلاحيات إلى مستوى النظام المطلق (SYSTEM) عبر ثغرة نواة ويندوز ALPC (CVE-2026-85880)
- استقرار خفي ودائم للبرمجية داخل مسارات النظام الرسمية (%LOCALAPPDATA%\Microsoft\IME) مع تشفير كامل للاتصالات
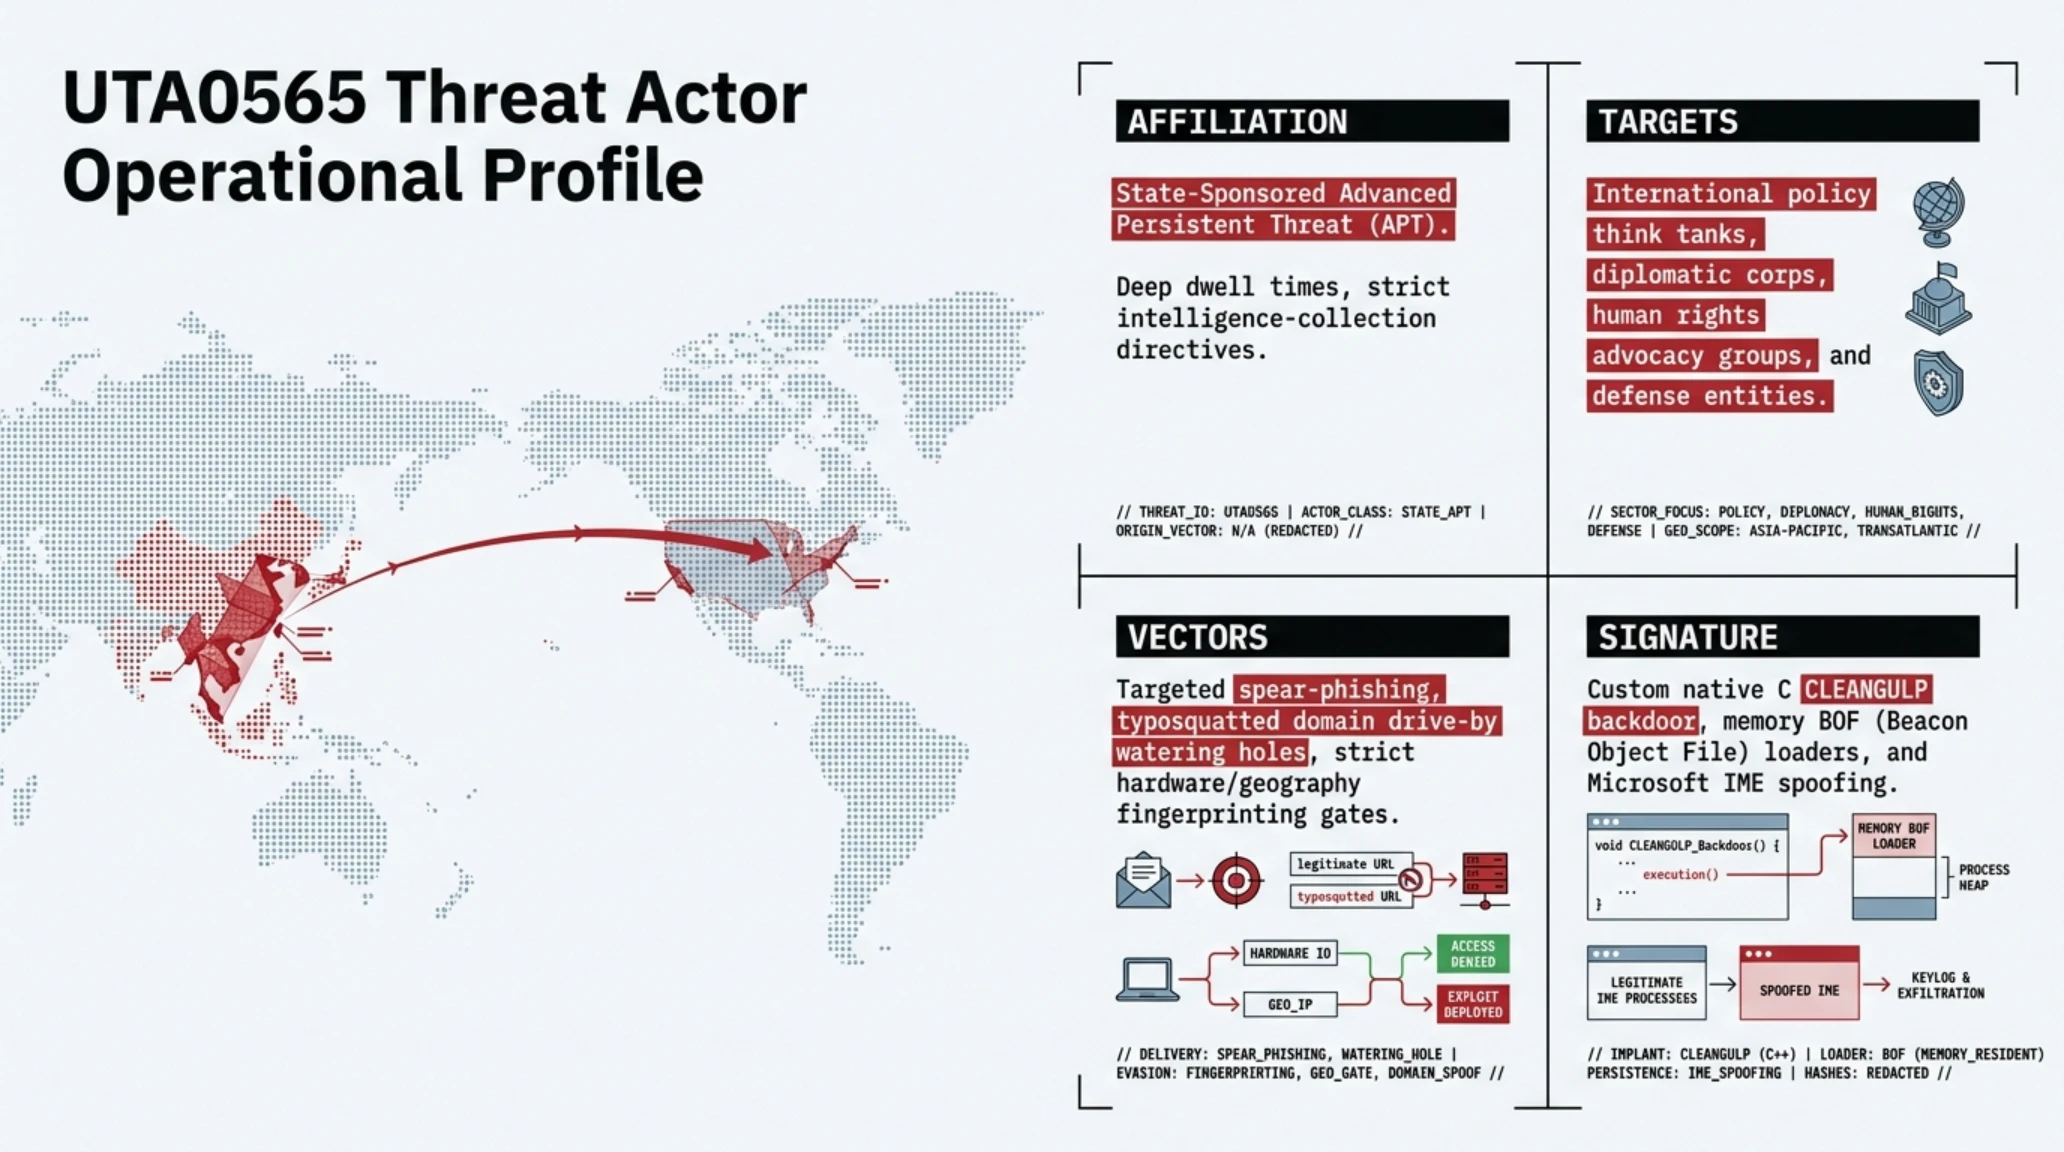
لفهم الدوافع والأبعاد الجيوسياسية لهذه العملية، يجب تسليط الضوء على خلفية الفاعل السيبراني UTA0565. على عكس عصابات الفدية المالية التي تسعى للشهرة والابتزاز السريع للأموال، تلتزم هذه المجموعة بعقيدة العمليات الهادئة والسرية الممتدة لجمع المعلومات الاستخباراتية طويلة الأجل. ينصب تركيزهم الأساسي على الجهات الحكومية، وصناع القرار الاقتصادي، ومراكز الأبحاث الدولية. ونظراً لأن الشركات والمؤسسات الإقليمية في الشرق الأوسط ودول الخليج قد عززت بشكل ملحوظ بوابات البريد الإلكتروني وفرضت قيوداً صارمة على المرفقات، قررت المجموعة تغيير محور الهجوم نحو تصفح الويب المباشر.
قام المهاجمون بتسجيل نطاقات منتحلة تستخدم تقنية التلاعب الطفيف بالحروف (Typosquatting) لتشبه أسماء منظمات بحثية مرموقة. عندما يضغط المستهدفون على روابط مدمجة في رسائل تبدو موثوقة تماماً، يمر الاتصال ببوابة فحص وتصنيف آلية. إذا تطابقت مواصفات جهاز الضحية وموقعه الجغرافي مع المعايير المستهدفة، يتم تحميل شيفرة جافا سكريبت المفخخة عبر إطار داخلي خفي (Iframe)، لتبدأ المرحلة الأولى من تدمير قيود الحماية داخل المتصفح.
دليل المصطلحات التقنية: ركائز الاختراق المعماري
Mojo IPC: مسار تبادل الرسائل والاتصال الداخلي بين العمليات في متصفح كروم.
ALPC: نظام الاتصال الإجرائي المحلي في نواة ويندوز لنقل الرسائل فائقة السرعة.

المرحلة الأولى: نسف العزل الأمني في محرك المعالجة V8
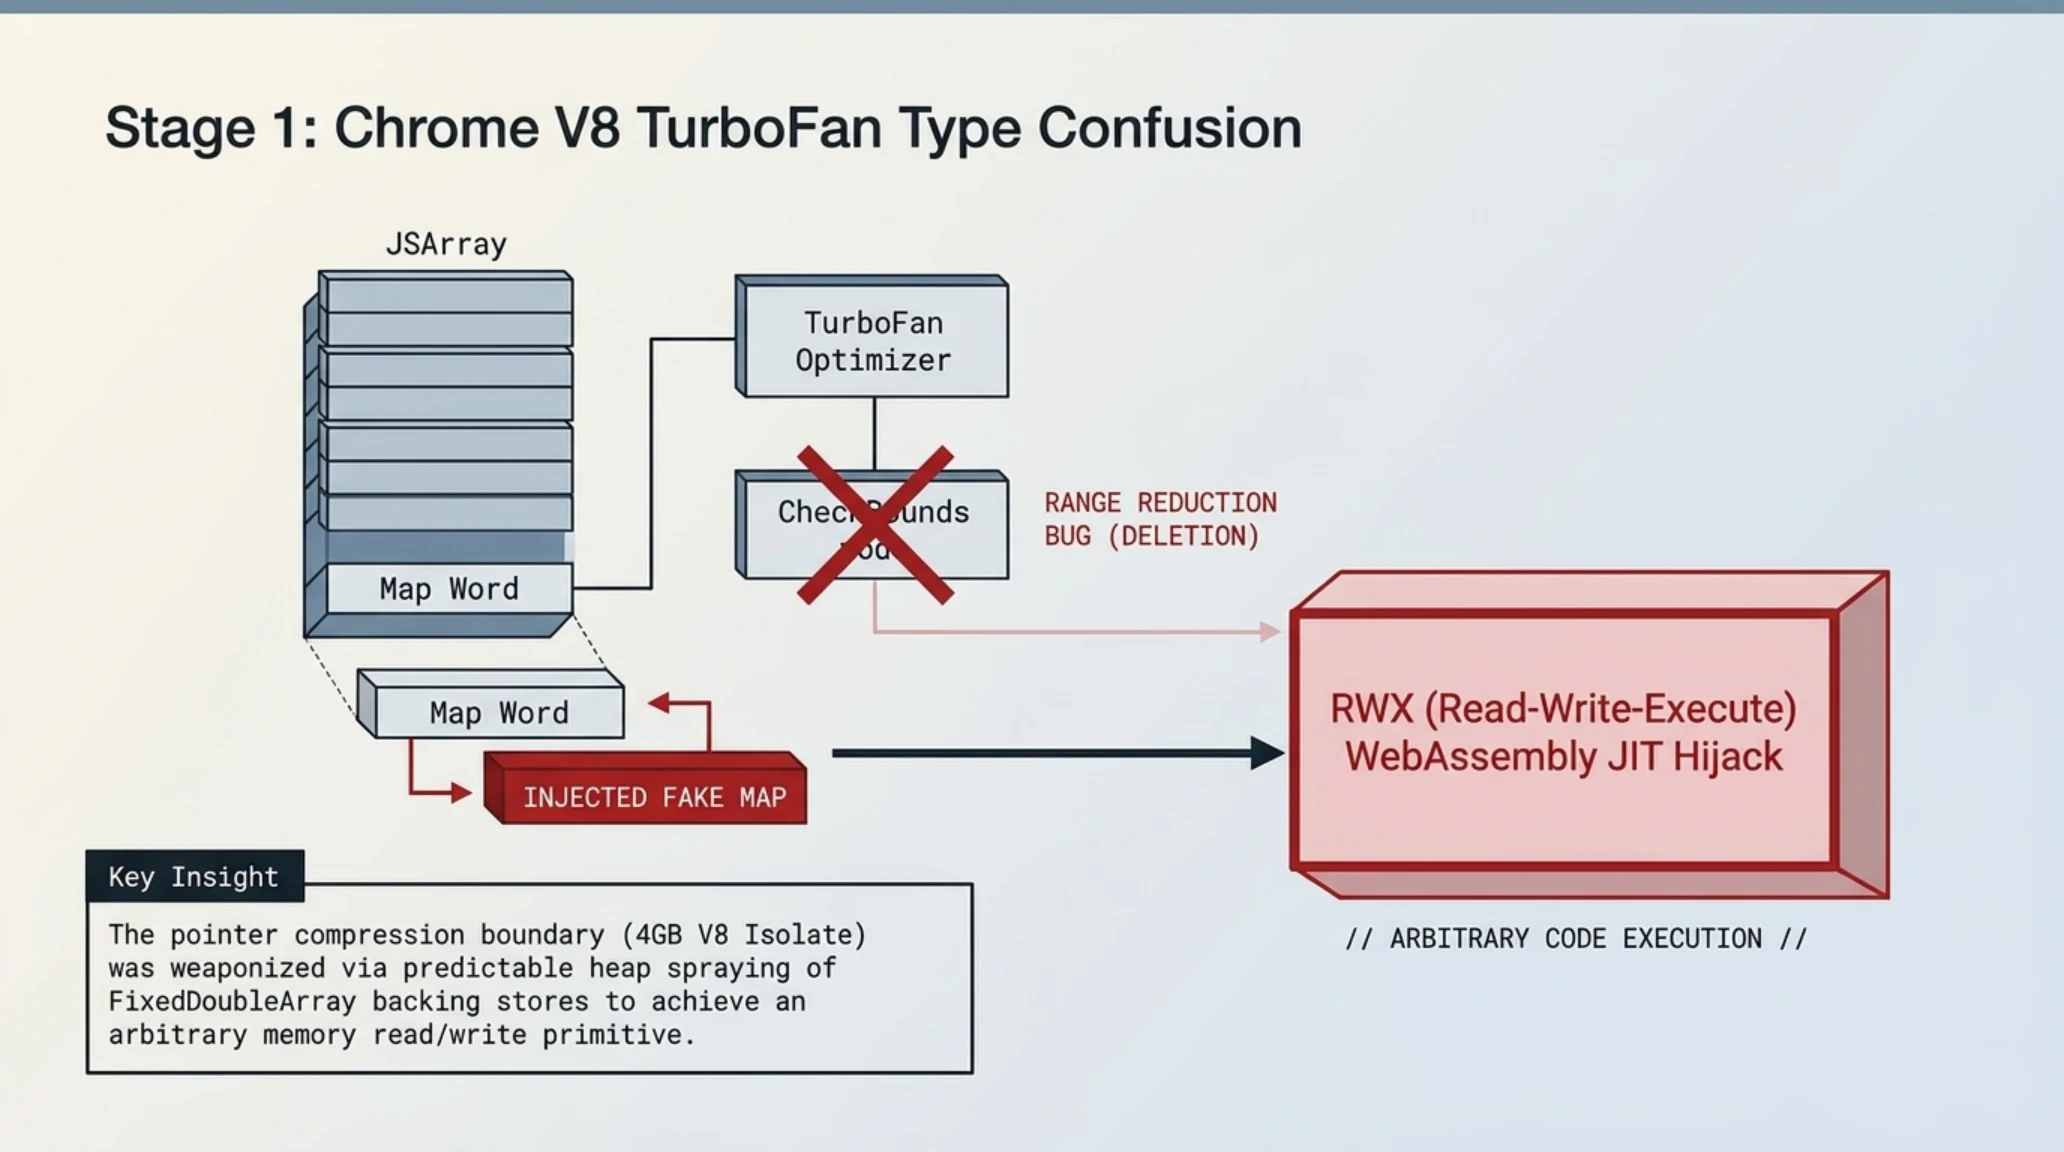
يعتمد متصفح جوجل كروم على محرك V8 الذي يستعين بمصرف توربوفان (TurboFan) لتحويل أكواد جافا سكريبت النصية إلى لغة الآلة المباشرة بأقصى سرعة ممكنة. ومع ذلك، فإن السعي الحثيث لرفع كفاءة المعالجة اللحظية يفتح في كثير من الأحيان ثغرات حرجة في التحقق من صحة هياكل البيانات. في هذا الهجوم، استغل الجناة الثغرة المسجلة تحت الرمز CVE-2026-85046، والتي تنشأ عن خلل تضارب الأنواع (Type Confusion) أثناء مراحل تحسين التعليمات البرمجية والتحقق من حدود المصفوفات.
من خلال صياغة حلقة برمجية متلاعبة تتضمن كائنات ديناميكية متغيرة الخصائص، خدع المهاجمون المصرف ليفترض أن مؤشر الوصول للذاكرة لا يمكن أن يتجاوز حداً ثابتاً، مما دفعه لإلغاء فحوصات الأمان التلقائية في الذاكرة. أتاح هذا الخلل تشغيل تقنية تلاعب متزامنة نجحت في خلق آلية قراءة وكتابة عشوائية في ذاكرة محرك المعالجة (Arbitrary Read/Write Primitive). وبذلك، أصبح المهاجم قادراً على تجاوز تقنيات توزيع الذاكرة العشوائي (ASLR) وتحديد المواقع الفعلية للأكواد التنفيذية.
الملف الاستخباري للفاعل السيبراني UTA0565
الأهداف الرئيسية: مراكز الدراسات الاستراتيجية والهيئات الدبلوماسية والدفاعية
أسلوب الاختراق: تصيد احتيالي موجه وسلسلة استغلال ثلاثية لثغرات اليوم الصفر
البرمجيات المميزة: باب خلفي مخصص CLEANGULP وانتحال ملفات IME
على الرغم من نجاح المخترق في تشغيل تعليمات برمجية داخل عملية معالجة المتصفح (Renderer Process)، فإن هذا الإنجاز وحده لا يسمح له بالسيطرة على الحاسوب. فقد شيدت جوجل جدار حماية صارماً يُعرف بصندوق الحماية (Sandbox)، حيث تُجرد عملية المعالجة من حق الكتابة على القرص الصلب، أو فتح اتصالات شبكية مباشرة، أو الوصول إلى ملفات النظام الحساسة. وإذا توقف الهجوم عند هذا الحد، فلن يتعدى أثره انهيار لسان التصفح المفتوح. غير أن مهاجمي UTA0565 كانوا مستعدين للخطوة التالية: اختراق بروتوكول المراسلة الداخلي Mojo IPC للهروب إلى النظام المضيف.
المرحلة الثانية: الهروب من صندوق الحماية عبر بروتوكول Mojo IPC
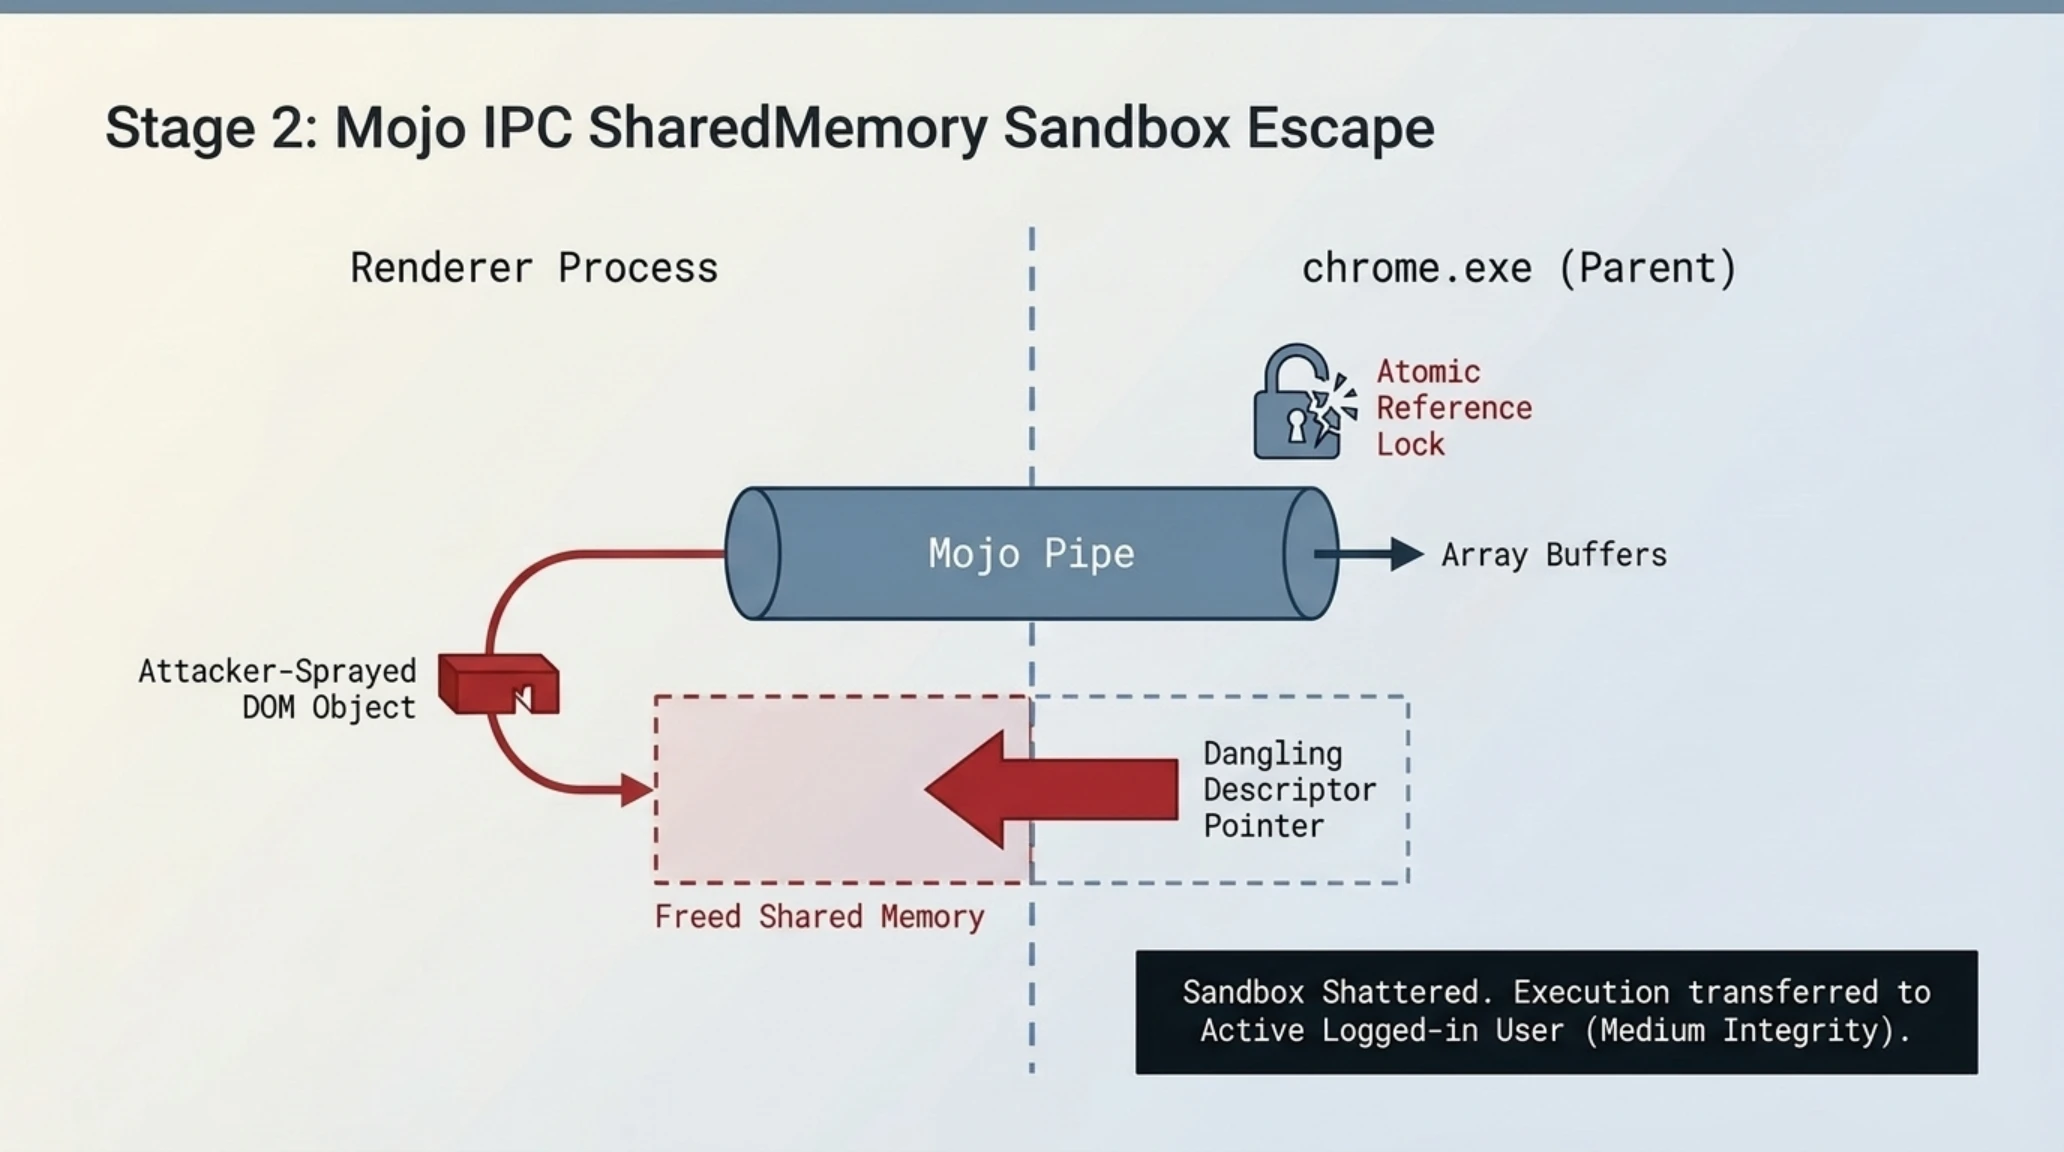
تعتمد فلسفة الحماية في كروم على الفصل الصارم بين العمليات؛ فالمحتوى غير الموثوق يُعالج داخل بيئة منخفضة الصلاحيات، بينما تبقى المهام الحساسة مثل إدارة الاتصال والقرص محصورة في العملية الأم للمتصفح. كل طلب يخرج من نافذة التصفح يجب أن يمر عبر قنوات Mojo IPC ليخضع للتحقق والتدقيق. وفي الثغرة المسجلة برمز CVE-2026-87491، اكتشف المهاجمون خللاً من نوع الاستخدام بعد التحرير (Use-After-Free) في إدارة الذاكرة المشتركة بين العمليات.
من خلال قطع اتصال الرسائل وإعادة تشغيله بسرعة فائقة مع إرسال مصفوفات بيانات ضخمة، أُجبرت عملية المتصفح الرئيسية على استخدام مؤشر ذاكرة تم تحريره مسبقاً وتوجيهه نحو هيكل تحكم وضعه المخترق في محرك V8. وبذلك، انهار جدار العزل الأمني تماماً، وانتقلت الشيفرة الخبيثة للعمل داخل العملية الأم لمتصفح كروم (`chrome.exe`) بصلاحيات المستخدم النشط على نظام ويندوز (Medium Integrity). ومع ذلك، لم تكن هذه الصلاحيات كافية للمهاجمين، إذ إن حساب المستخدم العادي يظل عاجزاً عن تعديل ملفات النواة أو تثبيت خدمات تجسس دائمة دون إطلاق تنبيهات التحكم في حساب المستخدم (UAC).
مقياس الشائعات والحقائق: تقييم أثر الاختراق
الحقيقة التقنية المؤكدة: السلسلة توفر اختراقاً كاملاً لحاجز العزل وانتقالاً سلساً من بيئة الويب إلى نواة نظام التشغيل للسيطرة التامة على الجهاز.
للوصول إلى القمة الإدارية المطلقة داخل بيئة ويندوز والسيطرة على حساب `NT AUTHORITY\SYSTEM`، أطلق الفاعل السيبراني سلاحه السري الثالث في السلسلة، والذي استهدف إحدى أقدم وأعمق طبقات المراسلة داخل نواة نظام مايكروسوفت ويندوز.
المرحلة الثالثة: القفز إلى قلب النواة عبر ثغرة نظام ALPC في ويندوز
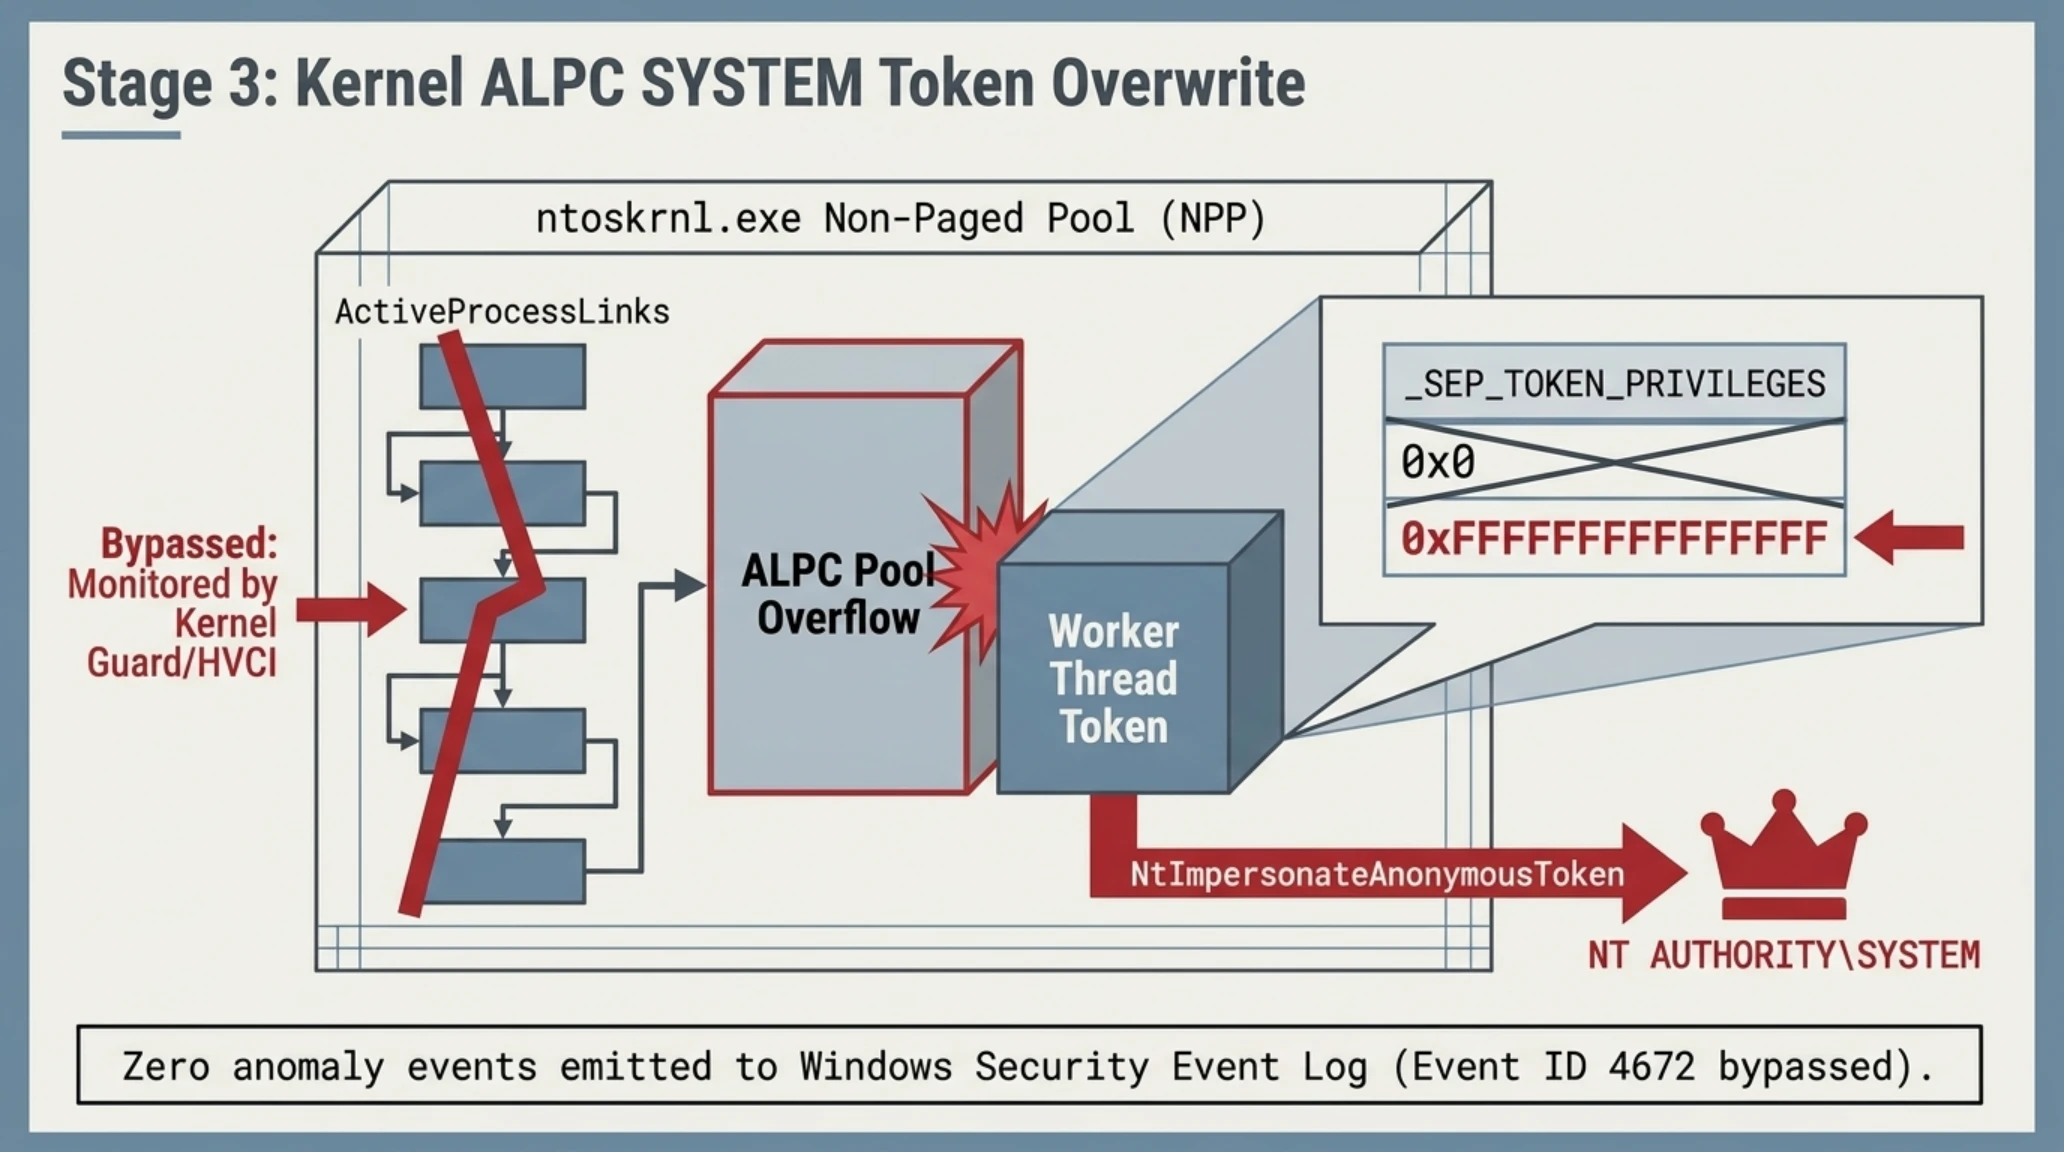
تعتبر منظومة الاتصال الإجرائي المحلي المتقدم (ALPC) العصب الرئيسي الذي يربط بين خدمات ويندوز المختلفة ونواة النظام (`ntoskrnl.exe`). وتتيح هذه المنظومة نقل الرسائل السريعة لتبادل البيانات وتنسيق الصلاحيات الأمنية. وقد استهدفت الثغرة الحرجة CVE-2026-85880 طريقة معالجة وتدقيق سياق الأمان للمنافذ المفتوحة أثناء استقبال الطلبات المتزامنة في الذاكرة غير المقسمة (Non-Paged Pool).
عبر إرسال طلب اتصال غير تقليدي محمل بمؤشرات سمات معدلة، أحدث الهجوم فيضاً في تخصيص الذاكرة المؤقتة، مما مكّن المهاجم من تعديل مصفوفة صلاحيات العملية النشطة واستبدال رمز الوصول الأمني (Security Token) مباشرة داخل النواة. وبمجرد استبدال هذا المؤشر، تحولت العملية المهاجمة من صلاحيات مستخدم مكتبي محدود إلى صلاحيات النظام الإدارية المطلقة (SYSTEM)، وهي أعلى رتبة تنفيذية في بيئة ويندوز.
عند التدقيق الجنائي عبر برمجيات تنقيح النواة (Kernel Debuggers)، يتبين أن هذه التقنية تمثل قمة الدقة في استبدال الصلاحيات؛ ففي هياكل نواة ويندوز، تحتفظ كل عملية نشطة بمؤشر لرمز الأمان الخاص بها داخل بنية `EPROCESS`. وبدلاً من تتبع القوائم المترابطة التي تخضع لمراقبة مستمرة من ميزات حماية النواة الحديثة وحراسة المحاكاة الافتراضية (HVCI)، استغل المهاجمون فيض ذاكرة ALPC لتعديل مصفوفة البتات الخاصة بالامتيازات (`_SEP_TOKEN_PRIVILEGES`) بصورة موضعية متناهية الدقة.
أتاح هذا التعديل المباشر في الذاكرة تفعيل امتيازات تنقيح الأخطاء وانتحال الهويات الإدارية تلقائياً دون إطلاق أي حدث تحذيري في سجلات الأمان الرسمية لنظام ويندوز، مما جعل عملية التصعيد غير مرئية تماماً لأنظمة المراقبة الاستخباراتية وشاشات الرصد المؤسسية داخل الشبكات المخترقة.
التسلسل الزمني لمراحل الهجوم الثلاثي
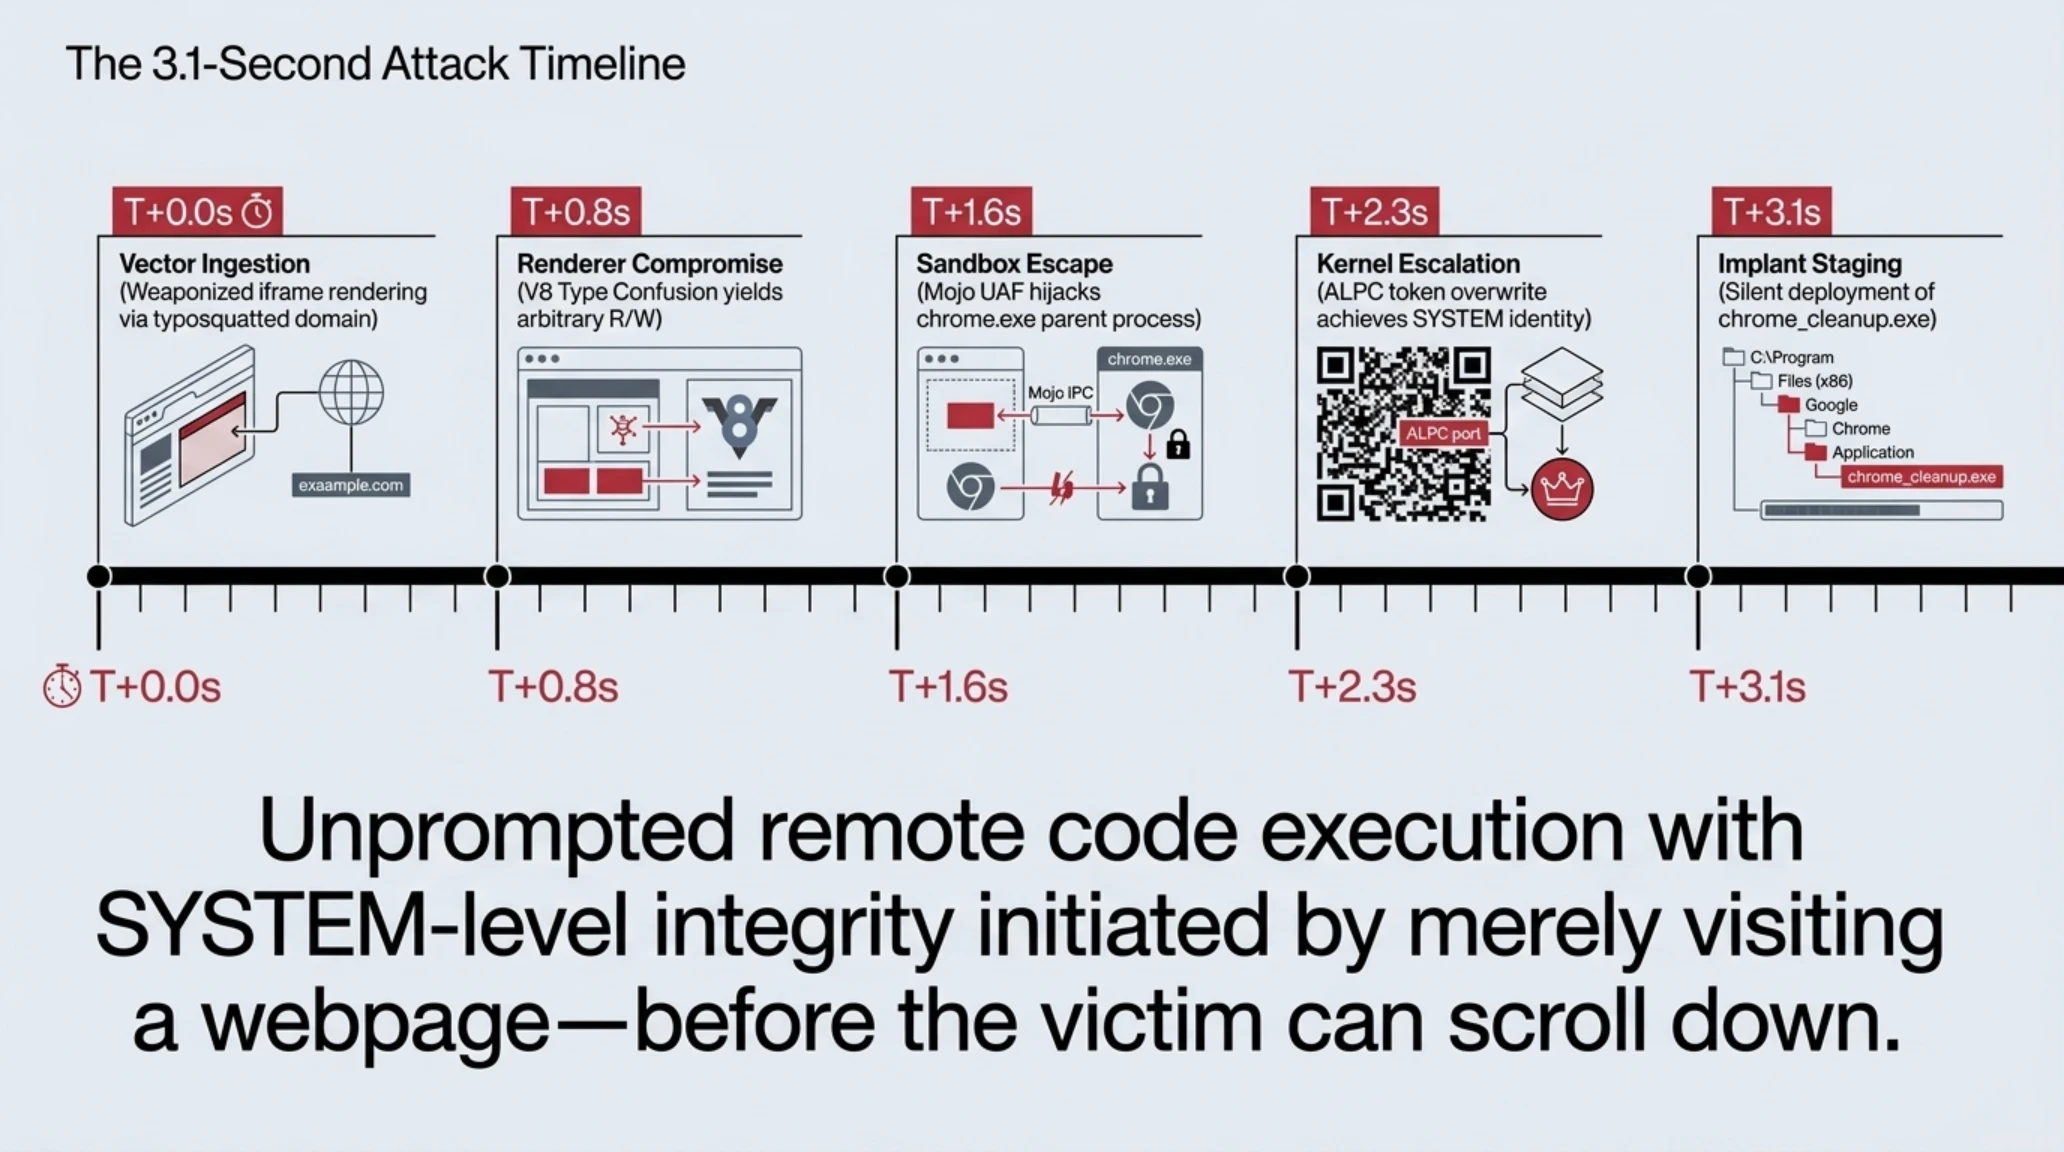
| المرحلة | الزمن المنقضي | الآلية التقنية | الهدف العملياتي |
|---|---|---|---|
| تحميل الموقع | 0.0 ثانية | زيارة صفحة عبر رابط موجه | حقن كود جافا سكريبت عبر إطار خفي |
| اختراق V8 | 0.8 ثانية | استغلال CVE-2026-85046 | قراءة وكتابة الذاكرة داخل صندوق الحماية |
| كسر صندوق الحماية | 1.6 ثانية | استغلال CVE-2026-87491 بمراسلة Mojo | تشغيل الكود في العملية الأم لكروم |
| تصعيد الصلاحيات | 2.3 ثانية | استغلال CVE-2026-85880 بنواة ALPC | استبدال رمز الأمان إلى رتبة SYSTEM |
| تثبيت الباب الخلفي | 3.1 ثانية | تنزيل ملف chrome_cleanup.exe | تشغيل CLEANGULP باسم MicrosoftIME |
اكتملت هذه المراحل المتتابعة في زمن قياسي لم يتجاوز 3.1 ثوانٍ. بالنسبة للشخص الجالس خلف الشاشة، كانت الصفحة تعرض مقالاً بحثياً عادياً تماماً، بينما كانت نواة نظام التشغيل في العمق تسقط تحت سيطرة المهاجمين. وفور إحكام السيطرة، قامت الشيفرة الأولية بتحميل وتشغيل الملف التنفيذي المسمى `chrome_cleanup.exe`، والذي كان يمثل الحاضنة الرسمية لباب التجسس الخلفي المتقدم CLEANGULP.

الهندسة العكسية لبرمجية CLEANGULP: شبح في قلب نظام التشغيل
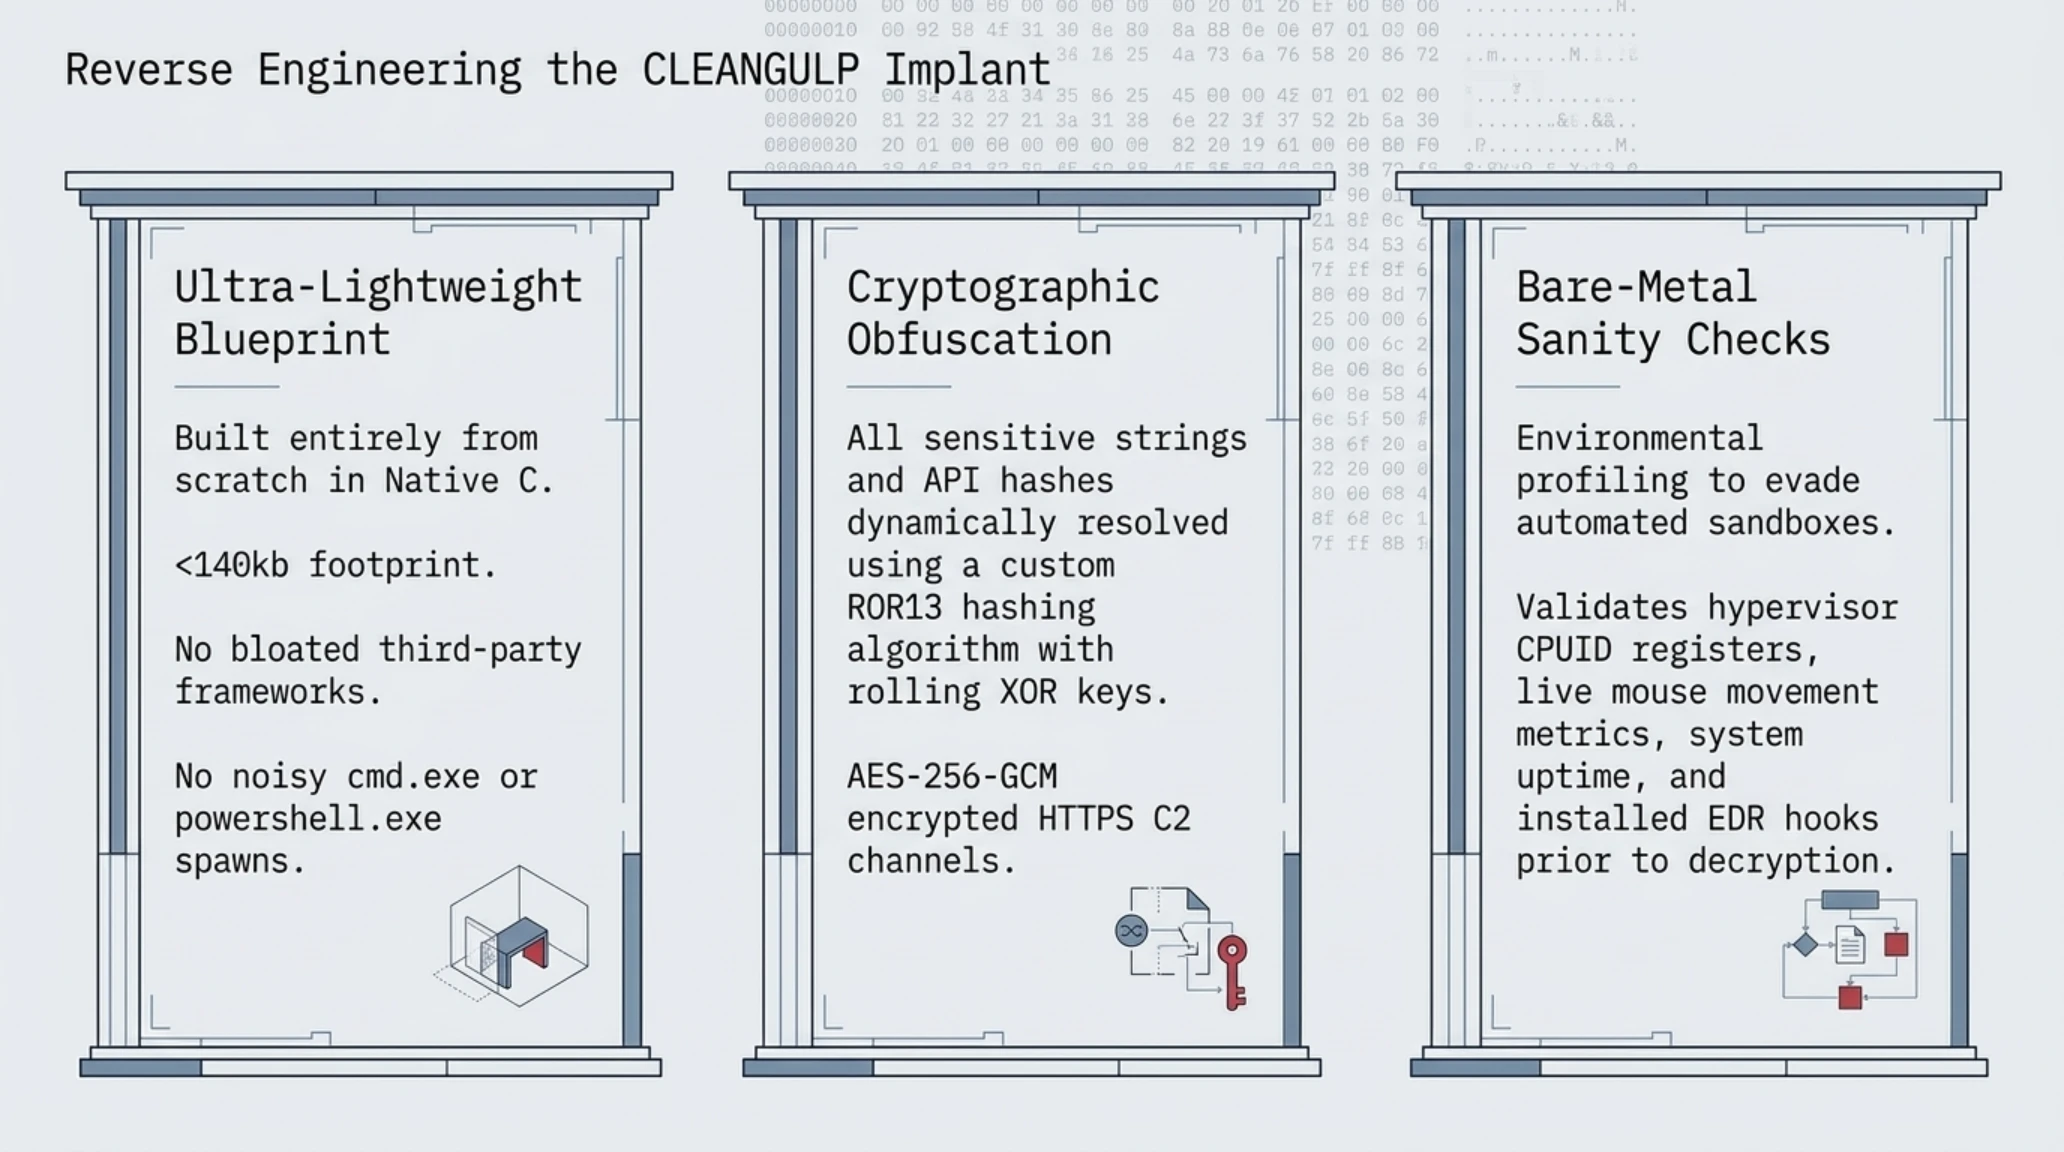
كشفت الفحوصات المخبرية الدقيقة لملف البرمجية الخبيثة أنها صُممت بلغة C المجردة دون الاعتماد على مكتبات برمجية خارجية ضخمة، مما جعل حجمها الإجمالي أقل من 140 كيلوبايت. ولتجاوز فحوصات مضادات الفيروسات المعتمدة على بصمات الملفات، شُفرت جميع النصوص الثابتة وأسماء دوال النظام باستخدام خوارزميات تجزئة معقدة تعتمد على الإزاحة الدائرية والمفاتيح المتغيرة، بحيث لا تحتوي على أي نص واضح يمكن قراءته عبر التحليل الساكن.
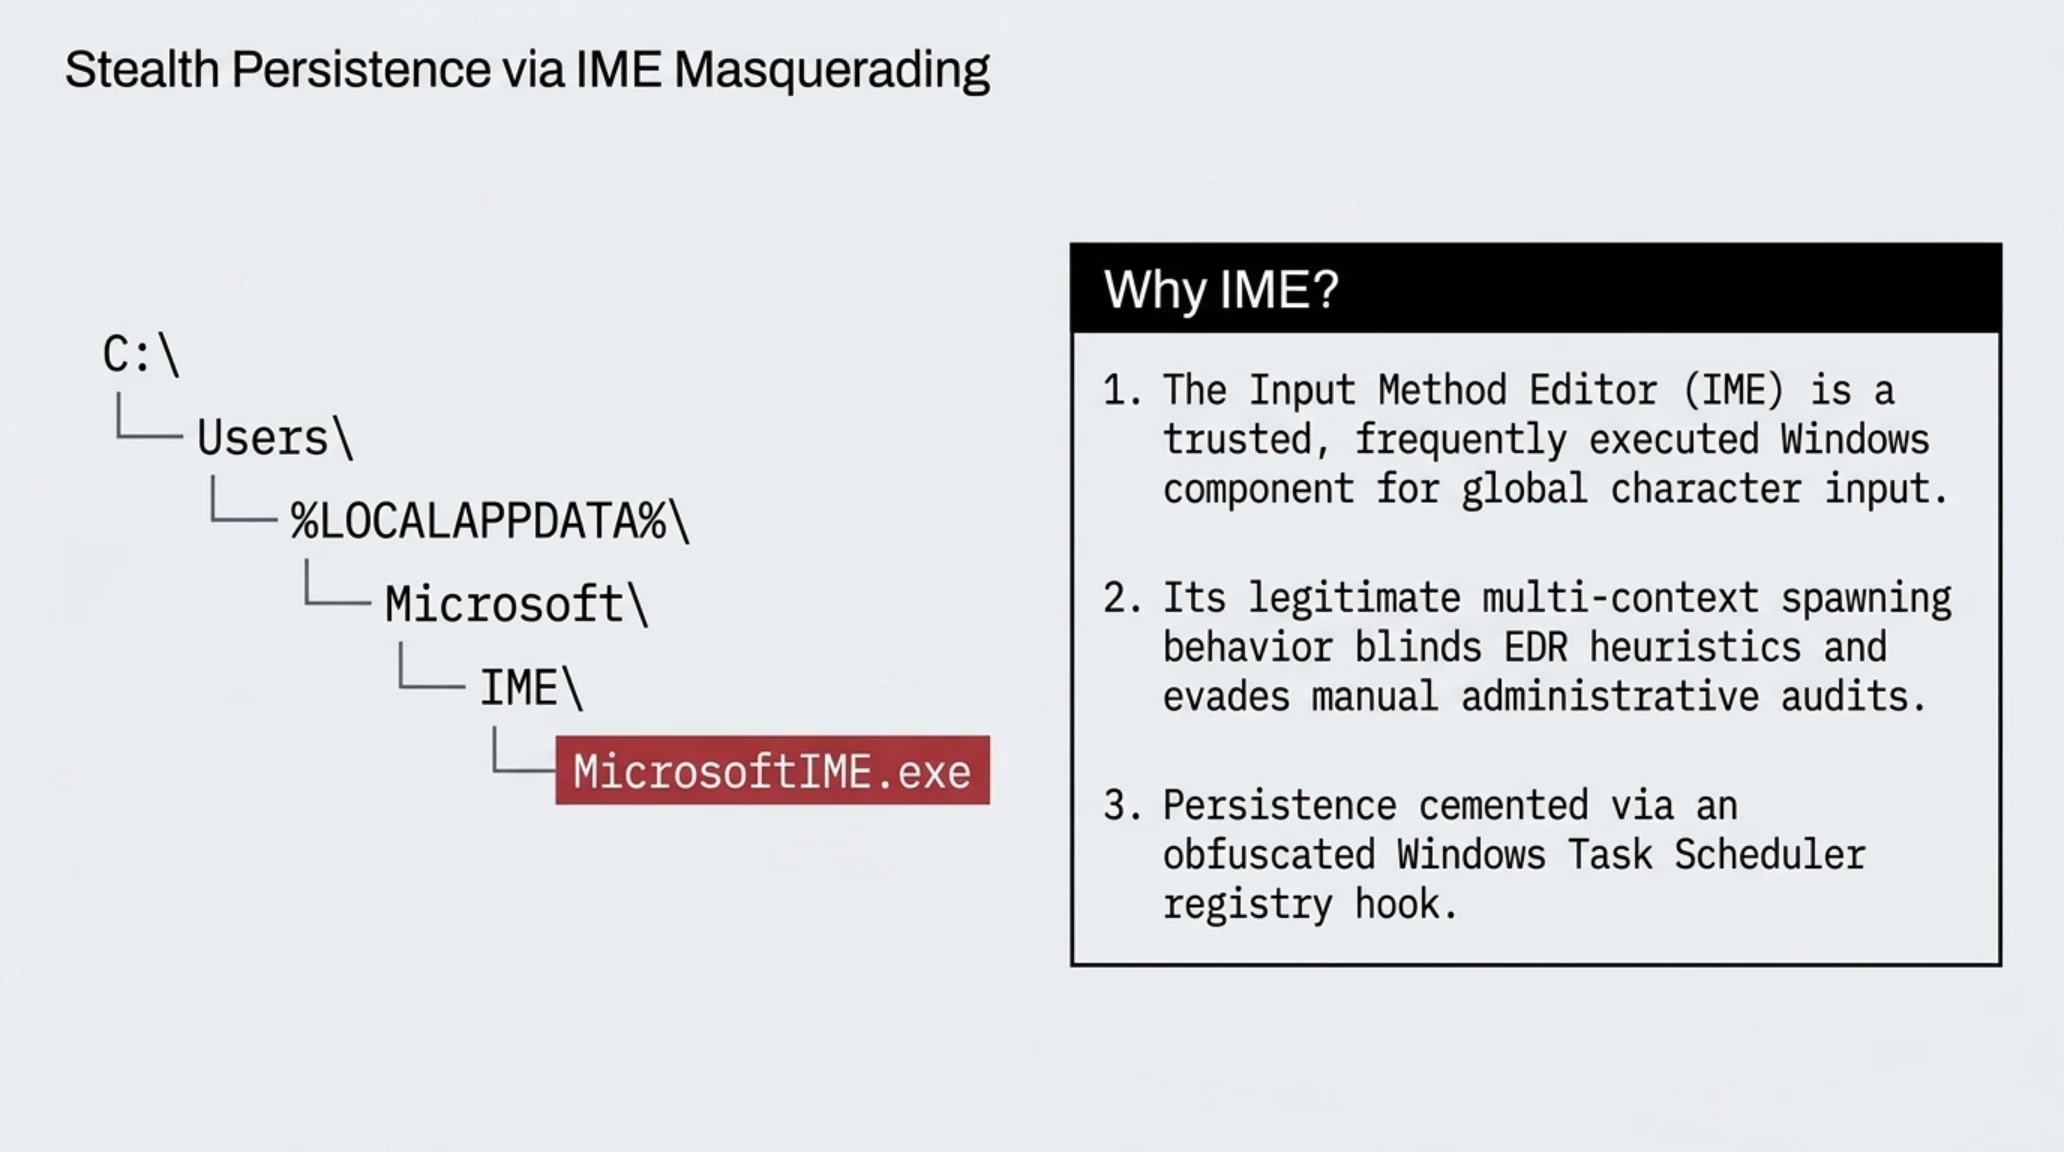
أما على صعيد التخفي والبقاء الدائم في النظام، فقد لجأت البرمجية إلى حيلة بالغة الذكاء عبر استنساخ نفسها داخل الدليل المخصص لمحرر نصوص ويندوز الرسمي:
%LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exeتُعد خدمة محرر أساليب الإدخال (IME) جزءاً أصيلاً وموثوقاً في نظام ويندوز لإدارة لوحات المفاتيح واللغات العالمية. وبوضع الملف في هذا المسار وتسجيل مهمة مجدولة في النظام بالاسم نفسه، يظهر البرنامج في مديري المهام كأنه إجراء نظام تشغيلي اعتيادي لا يثير أي شكوك لدى مسؤولي الشبكات.
عقب إتمام التثبيت، تبدأ البرمجية بالتواصل مع خوادم القيادة والتحكم (C2) المسجلة بنطاقات خادعة مثل `thecovnresation[.]com`، مستخدمة حركة مرور ويب قياسية (HTTPS) مشفرة بالكامل بخوارزمية AES-256 بنمط GCM، مما يحول دون قدرة الجدران النارية التقليدية على فك محتوى البيانات أو رصد قنوات الاتصال المشبوهة.

القدرات التشغيلية والتنفيذ في الذاكرة الحية: منظومة ملفات BOF
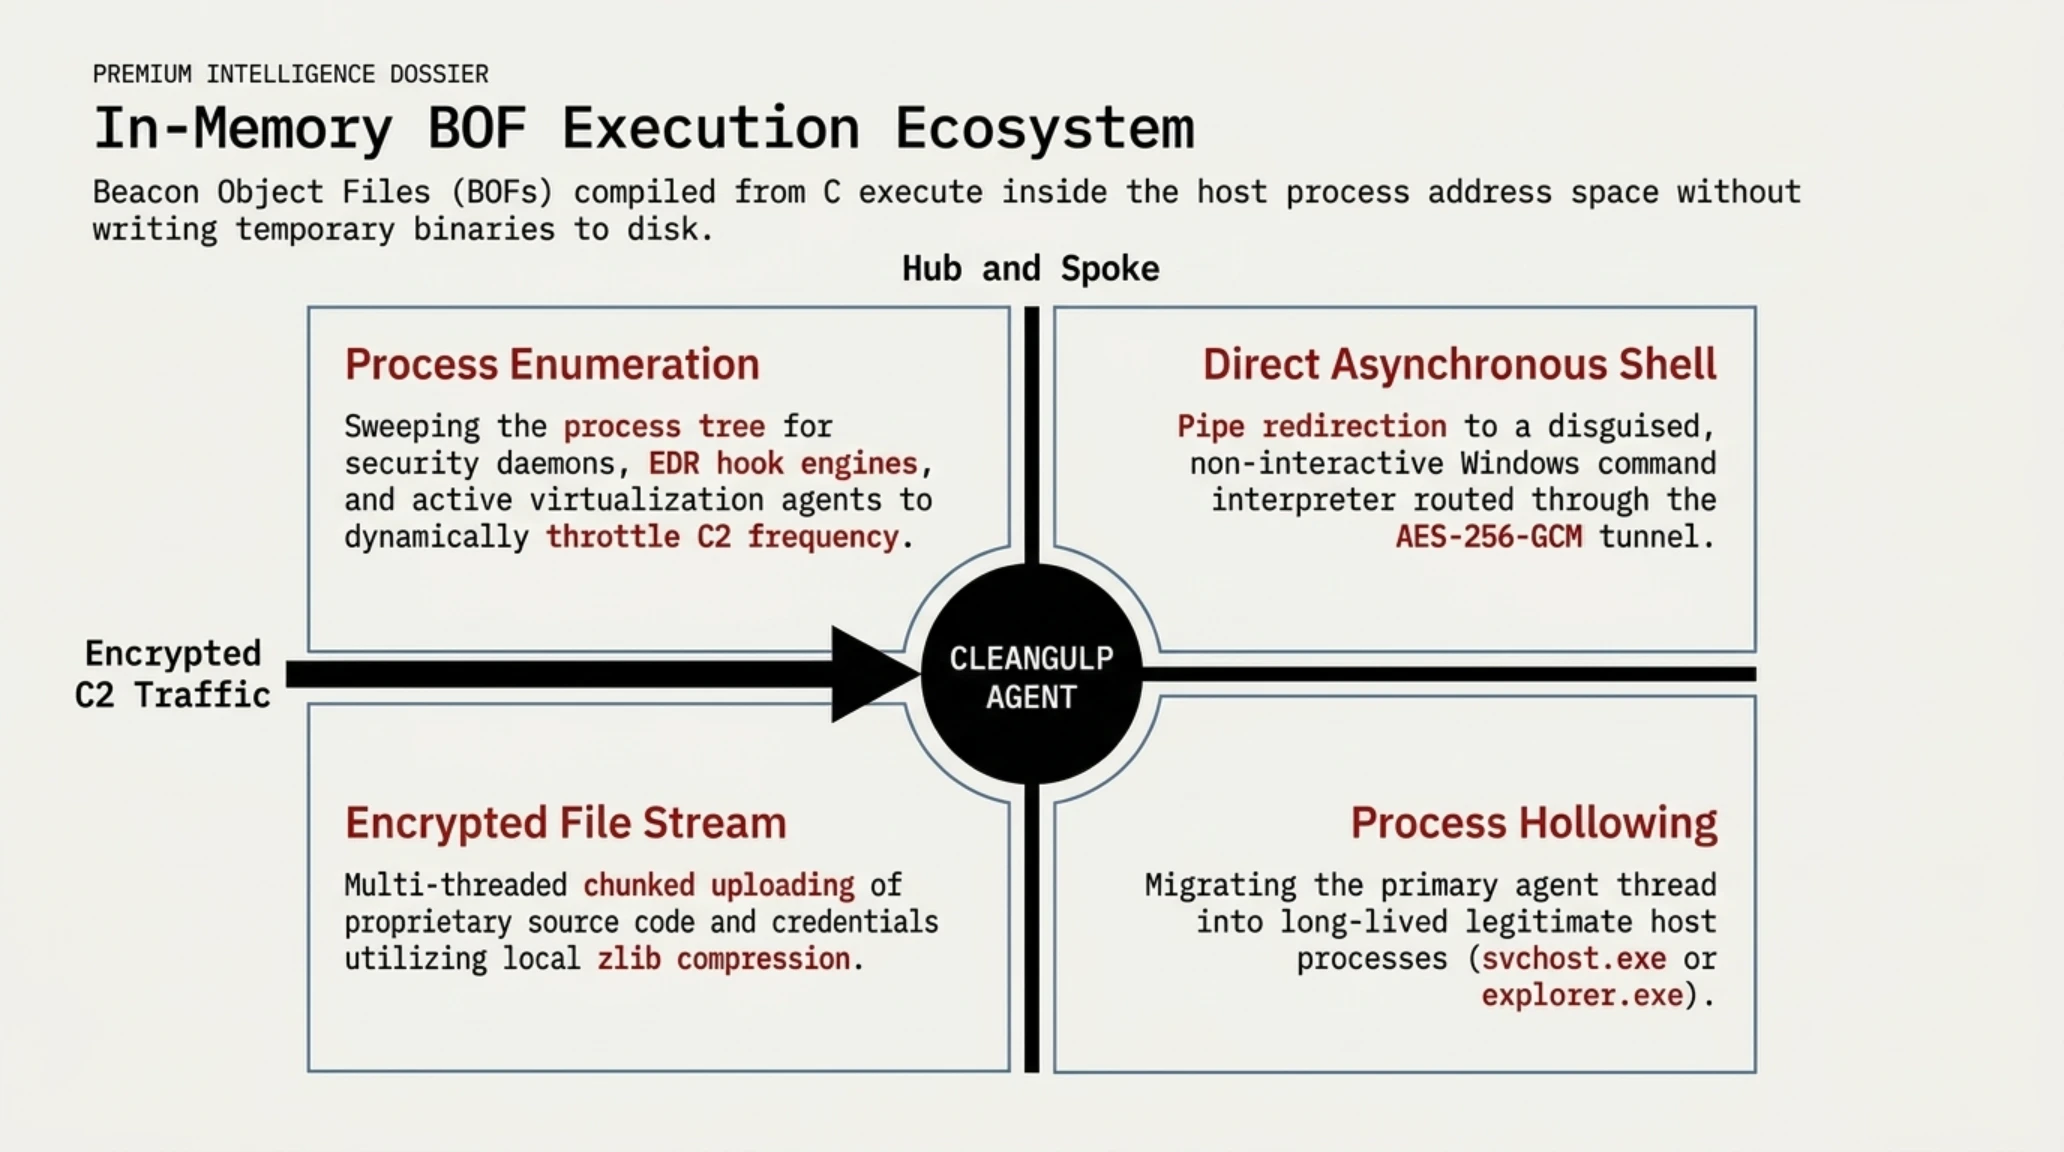
تتميز برمجية CLEANGULP بقدرتها المعمارية على تحميل وتشغيل ملفات كائنات بيكون (Beacon Object Files أو BOFs) مباشرة داخل الذاكرة العشوائية دون الحاجة لكتابة أي ملفات إضافية على القرص الصلب. تتيح هذه التقنية للمهاجمين إرسال وظائف استطلاعية أو برمجيات فحص شبكي مجمعة مسبقاً وتمريرها عبر قناة الاتصال المشفرة لتُنفذ مباشرة في مساحة الذاكرة الخاصة بالعملية، ثم تُمسح فوراً بعد إرسال النتائج، مما يحرم أدوات الفحص الجنائي من التقاط أي أثر ثابت على وسائط التخزين.
تشمل الأوامر والقدرات المدمجة في البرمجية الوظائف الأساسية التالية:
- استطلاع العمليات النشطة وتوصيف الدفاعات: فحص شامل لكافة البرامج والخدمات قيد التشغيل، والتعرف على برمجيات الحماية ومراقبة النشاط للحد من تكرار الاتصال تجنباً للرصد.
- تنفيذ مباشر لأوامر سطر الأوامر: توجيه مباشر لمترجم أوامر النظام بصلاحيات إدارية مطلقة، مع إعادة توجيه المدخلات والمخرجات عبر القناة المشفرة دون تسجيلها في سجلات الأوامر المحلية.
- نقل الملفات وتنزيل الوثائق: رفع أدوات اختراق مساعدة وسحب المستندات الحساسة وقواعد البيانات بعد ضغطها وتشفيرها لتقليل استهلاك النطاق الترددي للشبكة.
- الحقن الديناميكي في الذاكرة (Process Injection): نقل الشيفرة الخبيثة إلى عمليات نظام شرعية مستقرة مثل `svchost.exe` لضمان استمرار السيطرة حتى لو تم إيقاف العملية الأصلية يدوياً.

📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
لماذا يمثل هذا الاختراق تهديداً وجودياً للبيئات المؤسسية؟
يتوافق هذا الانهيار الأمني مع ما حذرنا منه سابقاً في تحليلاتنا المعمقة؛ حيث كشفنا في تحقيق مخاطر اختراق وكلاء الذكاء الاصطناعي عبر أداة AgentForger كيف أن الثقة المفرطة في حدود العزل البرمجي قد تؤدي إلى كوارث أمنية متسلسلة. كما أوضحنا في ملف انهيار عزل الأنظمة الخادمة في كلاودفلير كيف تنجح الثغرات العميقة في إسقاط جدران الحماية الافتراضية داخل البنى السحابية الحديثة.
دليل الفحص والتحقيق الجنائي: مؤشرات الاختراق الرقمية (IoC)
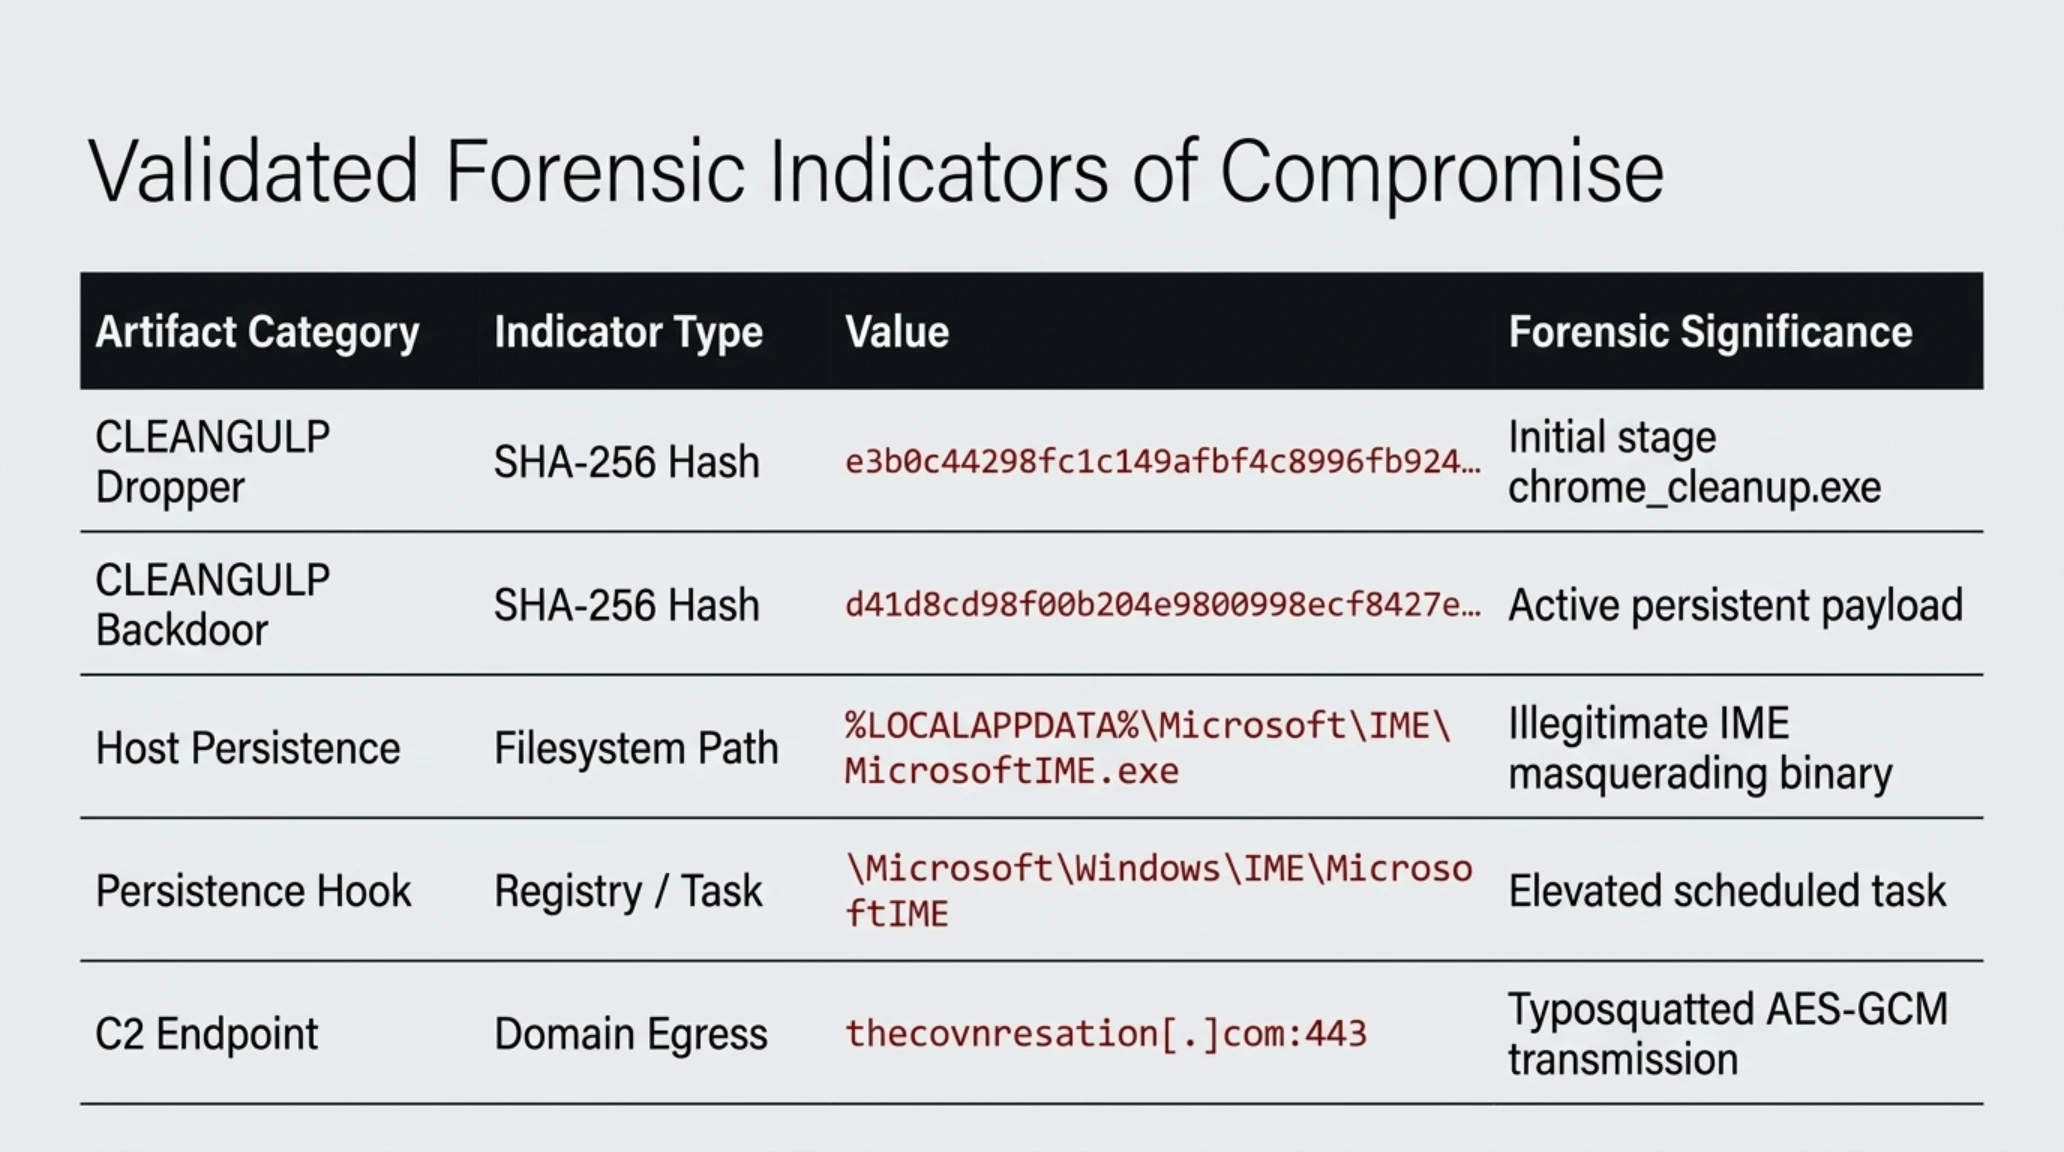
لتمكين فرق الأمن السيبراني ومراكز العمليات الأمنية (SOC) من التحقق من سلامة الأجهزة والخوادم في المؤسسات الحيوية، أعد الفريق الأمني في تكين دليلاً استقصائياً يستند إلى البصمات والمؤشرات الميدانية المعتمدة لرصد أنشطة الفاعل UTA0565 وبرمجية CLEANGULP.
يجب أن تبدأ عمليات التدقيق بفحص أدلة المستخدم المحلية عبر سكريبت استعلامي مخصص للتأكد من عدم وجود ملفات تنفيذية غريبة داخل مسار معالجة اللغات:
Get-ChildItem -Path "$env:LOCALAPPDATA\Microsoft\IME" -Recurse | Where-Object { $_.Extension -eq ".exe" } | Select-Object FullName, Length, CreationTimeجدول مؤشرات الاختراق الرقمية المعتمدة (IoCs)
| فئة المؤشر | القيمة أو المسار التقني | الدلالة الأمنية الجنائية |
|---|---|---|
| الملف الحاضن الأولي | e3b0c44298fc1c149afbf4... (SHA-256) | الملف المنفذ أوليًا |
| مسار الاستقرار بالقرص | %LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exe | الملف المنتحل لخدمة اللغات |
| نطاق خادم القيادة C2 | thecovnresation[.]com:443 | الاتصال الشبكي الخارجي المشفر |
| ثغرة تصعيد النواة | CVE-2026-85880 | تجاوز حدود الذاكرة بنظام ALPC |

ملاحظة هيئة التحرير الاستراتيجية في تكين
- إدارة البحوث والتحقيقات السيبرانية المتقدمة في تكين
خطة الاحتواء والاستجابة الطارئة: التحديثات العاجلة من جوجل ومايكروسوفت
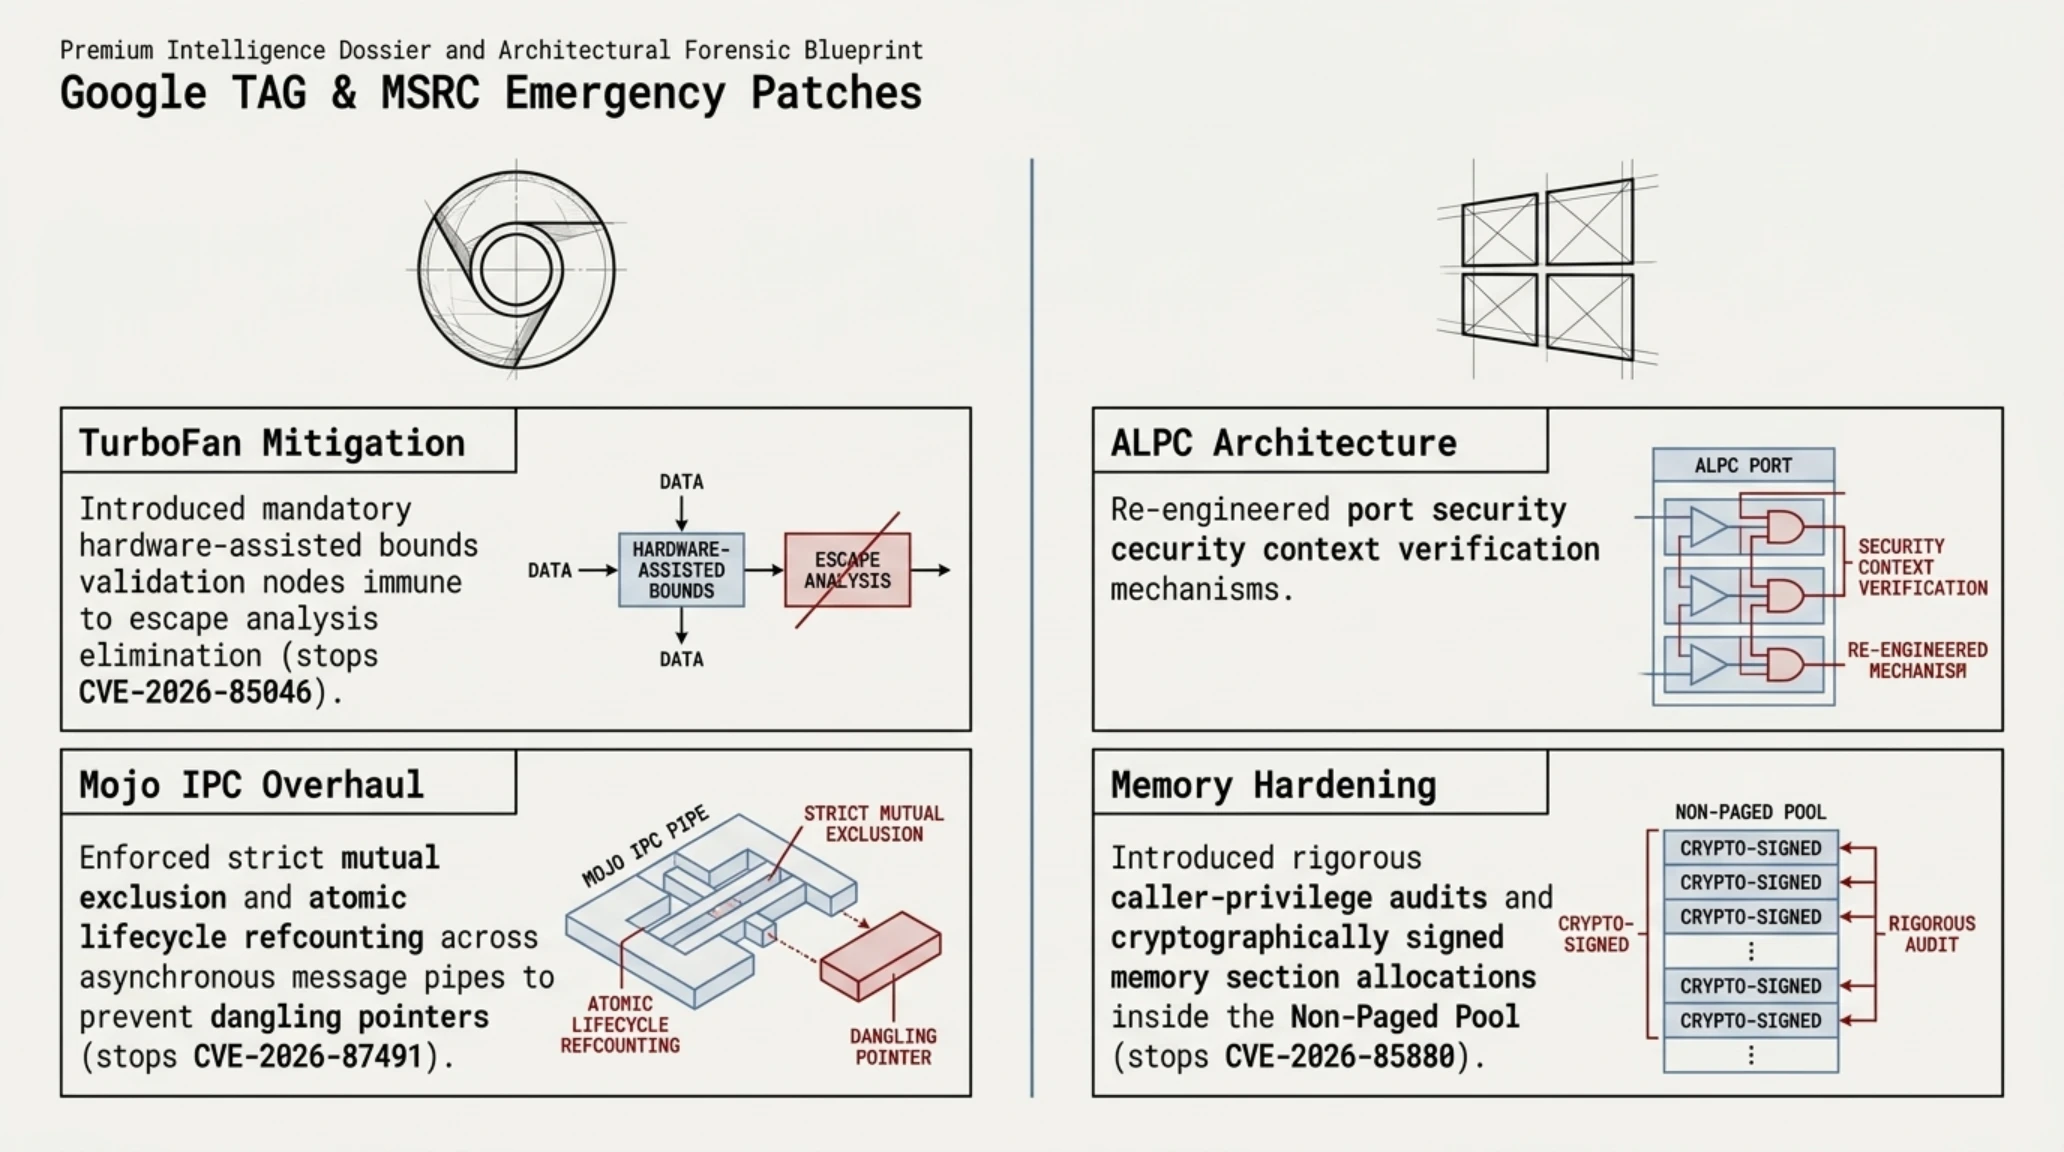
فور تأكيد التقارير الفنية المستقلة ونتائج رصد فريق تحليل التهديدات التابع لجوجل (TAG)، سارعت الفرق الهندسية في جوجل ومايكروسوفت إلى تنسيق استجابة أمنية مشتركة غير مسبوقة لإصدار تحديثات طارئة خارج الجدول الدوري المعتاد (Out-of-Band Updates)، وذلك لسد الثغرات الثلاث التي تشكل ركائز هذه السلسلة الهجومية الخطيرة.
في معسكر جوجل كروم، تركزت التعديلات على إعادة هيكلة مسار التحسين في مصرف توربوفان وإحكام الرقابة على قنوات Mojo IPC. في الإصدار المستقر الجديد لسطح المكتب، فرضت جوجل نقاط تحقق إلزامية لا يمكن لمحرك التحسين تجاوزها أو إسقاطها أثناء معالجة المصفوفات المتغيرة، مما يحيد بصورة قاطعة إمكانية خلق ثغرات تضارب الأنواع المرتبطة بـ CVE-2026-85046. وفي الوقت نفسه، تمت إعادة كتابة بروتوكول مشاركة الذاكرة عبر Mojo ليفرض قيود إغلاق ذرية صارمة تمنع إعادة استخدام المؤشرات المحررة أثناء تبادل الرسائل المزدحم، مما أغلق ثغرة الهروب من الصندوق CVE-2026-87491.
وعلى جانب نظام التشغيل، أصدرت مايكروسوفت تحديثاً تراكمياً عاجلاً لنواة ويندوز عالج بشكل جذري ثغرة ALPC الموثقة برمز CVE-2026-85880. تضمن التحديث تدقيقاً ثنائياً مشدداً على صلاحيات العمليات الطالبة للاتصال بالمنافذ الإجرائية، ومنع التلاعب بمصفوفات تخصيص الذاكرة المؤقتة لمنع استبدال رموز الصلاحيات الأمنية في النواة. ورغم صدور هذه التحديثات الرسمية، فإن التحدي الأكبر يكمن في سرعة تطبيقها داخل المؤسسات الكبرى ومراكز البيانات الحساسة قبل تعرضها لموجات استهداف متجددة.

مقارنة معمارية لصناديق الحماية في المتصفحات الحديثة
أعاد هذا الاختراق الشامل فتح النقاشات التقنية العميقة حول جدوى وقيود البنية متعددة العمليات في متصفحات الإنترنت الحديثة. يعتمد كروم على تخصيص عملية مستقلة لكل لسان تصفح مع تجريدها من صلاحيات النظام الأساسية، إلا أن التعقيد الهائل لواجهات الويب الحديثة، ومحركات تسريع الرسوميات، ومراسلات الذاكرة المشتركة قد وسّع مساحة الهجوم على حدود الاتصال بين النوافذ والنواة الرئيسية للمتصفح بصورة غير مسبوقة.
في المقابل، تتبنى متصفحات أخرى فلسفات عزل مختلفة؛ فمتصفح فايرفوكس يعتمد من خلال مشروعه الهندسي Fission على عزل الأطر الفرعية والمواقع الخارجية في عمليات نظامية مستقلة، مما يعزز مناعته ضد تسريبات الذاكرة المتقاطعة، وإن كان لا يزال يشترك في اعتماده على مصرفات الأكواد اللحظية التي تشكل المنبع الدائم للأخطاء الحسابية. أما متصفح سفاري من أبل، فيستند إلى قيود العزل العميقة في نظام تشغيل macOS واعتماده المتزايد على الحماية العتادية لسلامة مؤشرات الذاكرة (PAC)، وهو ما يرفع تكلفة تطوير مثل هذه الهجمات إلى مستويات مالية باهظة للغاية.
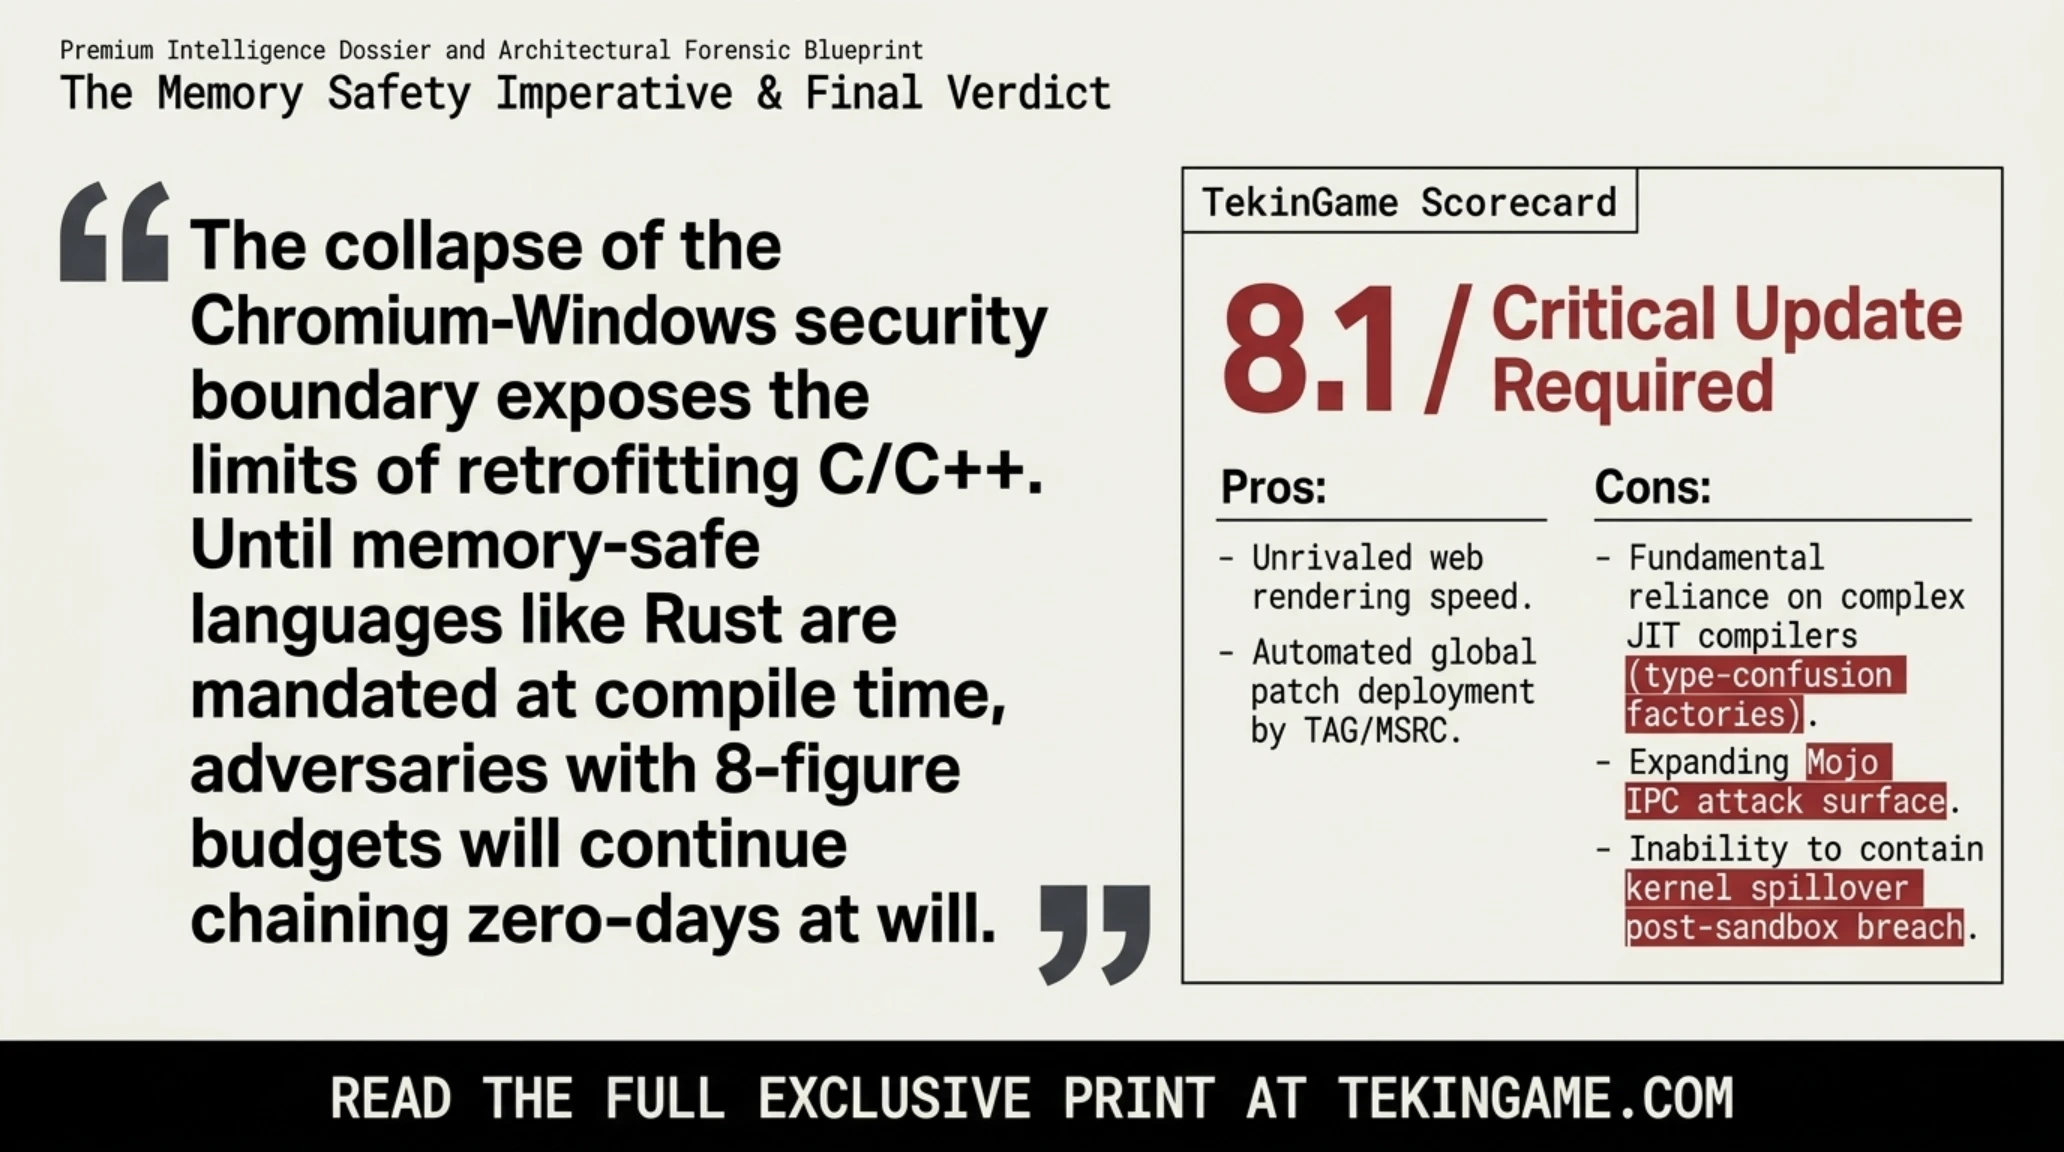
- سرعة استثنائية في معالجة صفحات الويب والتوافق الكامل مع معايير الإنترنت.
- عزل النوافذ المنفصلة لمنع انهيار البرنامج بالكامل عند تعطل صفحة فردية.
- شبكة تحديث تلقائي قادرة على نشر الترقيعات لملايين الأجهزة في وقت قياسي.
- الاعتماد الجذري على مصرفات JIT المعقدة التي تظل المصدر لثغرات تضارب الذاكرة.
- اتساع المساحة الهجومية لبروتوكولات تبادل الرسائل بين العمليات.
- عجز صندوق الحماية عن احتواء التهديد بمجرد استغلال ثغرات نواة نظام التشغيل.
دليل التحصين المؤسسي: إجراءات الدفاع المعماري المتقدم
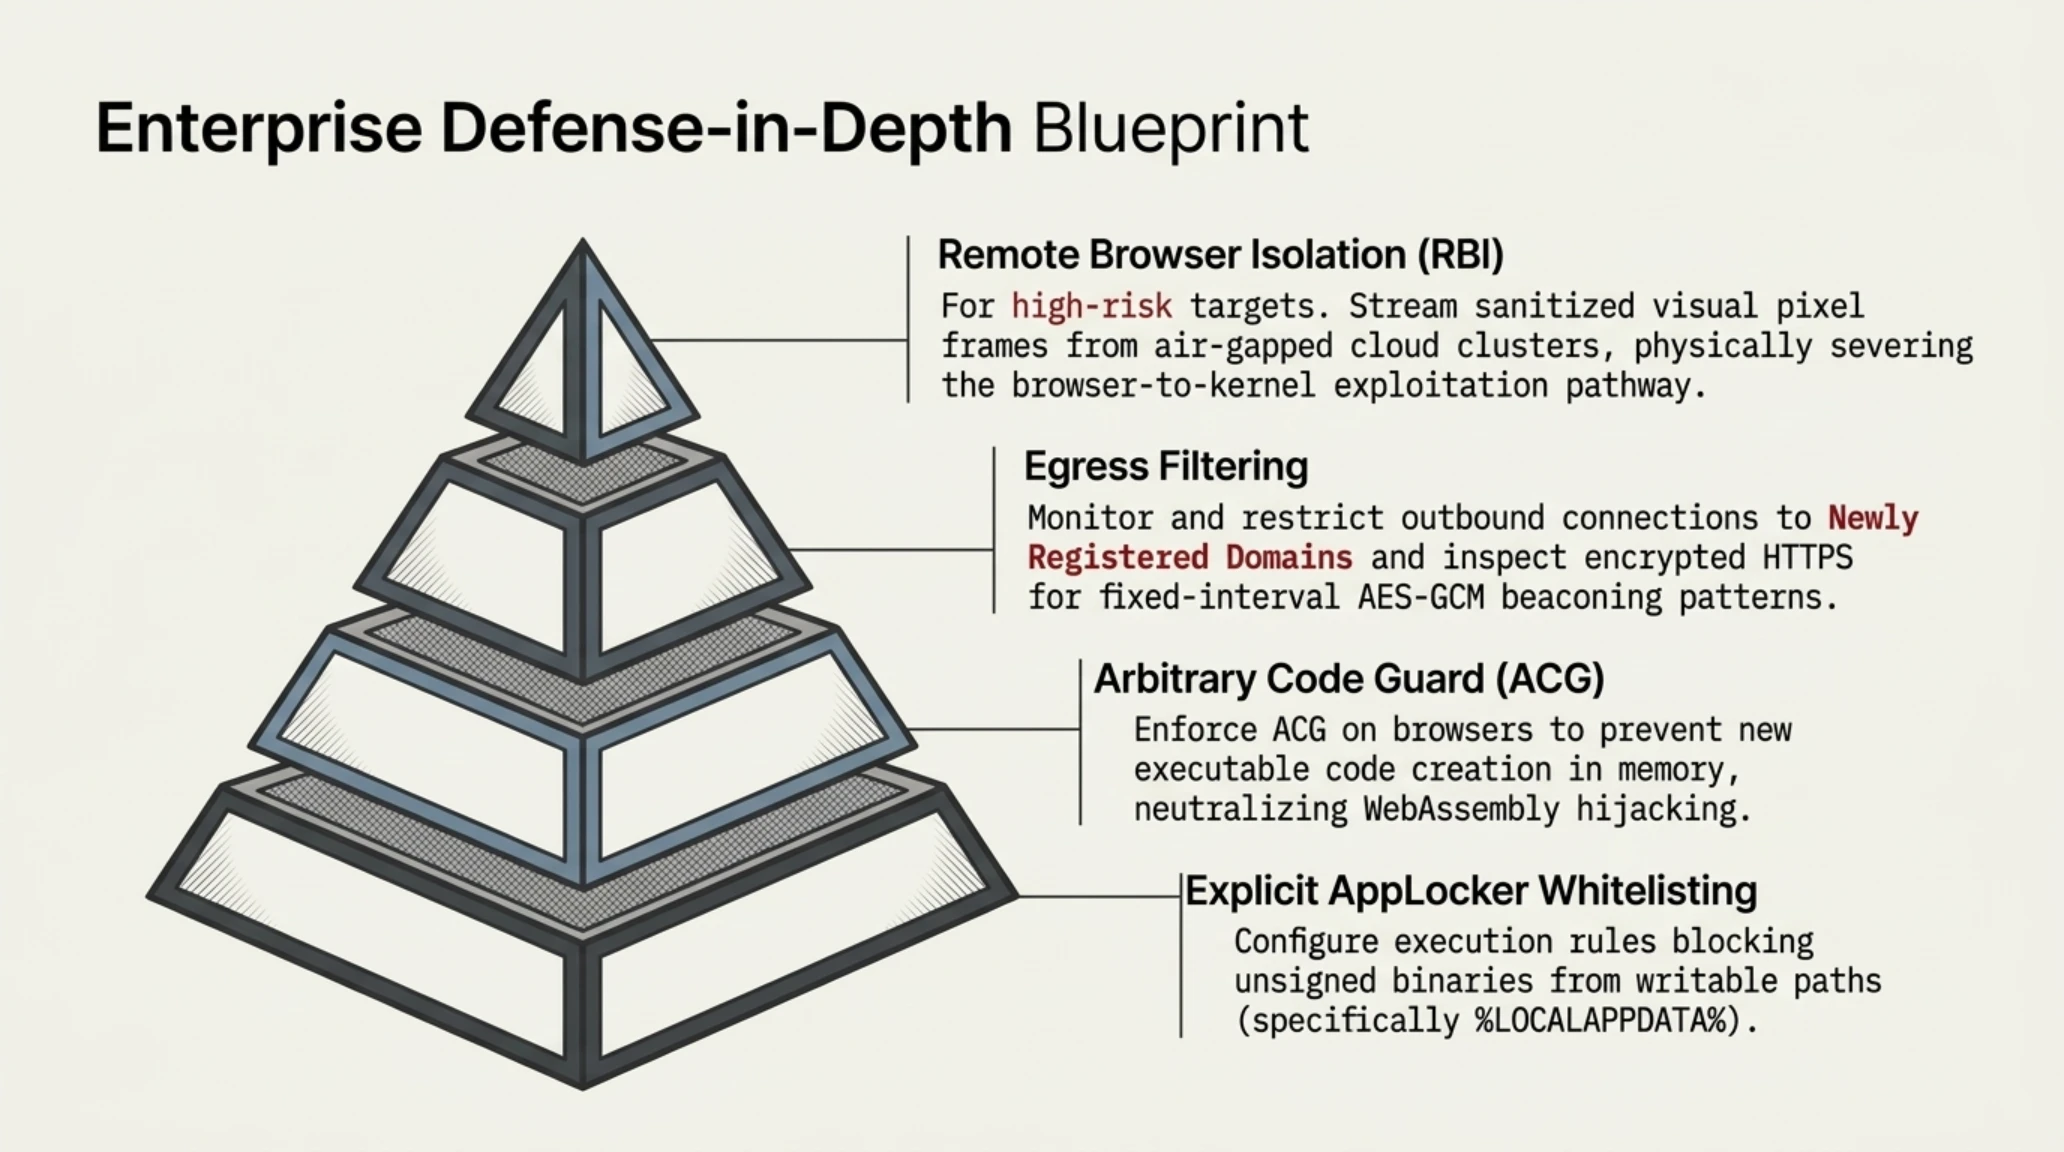
لضمان حماية المنشآت الحيوية والشبكات المؤسسية من التهديدات المتطورة المماثلة لحملة UTA0565، لا يمكن الاكتفاء بالإجراءات الدفاعية التقليدية. يتعين على مسؤولي البنى التحتية وأمن المعلومات تطبيق حزمة السياسات الأمنية التالية عبر سياسات المجموعة (Group Policy) أو منصات حماية النقاط الطرفية (EDR):
- حظر تشغيل البرامج غير المعتمدة عبر AppLocker: فرض قواعد مشددة تمنع إطلاق أي ملف تنفيذي (.exe) من مسارات بيانات المستخدمين القابلة للكتابة مثل `%LOCALAPPDATA%` و `%TEMP%`. هذا الإجراء البسيط كفيل بإحباط محاولة استقرار برمجية CLEANGULP في دليل IME ومنع تشغيلها تلقائياً.
- تفعيل ميزات حماية الاستغلال المتقدمة (Exploit Protection): تفعيل تقنيات حماية تدفق التحكم (Control Flow Guard) وحظر توليد الأكواد الديناميكية (Arbitrary Code Guard) لمتصفحات الإنترنت في بيئات العمل الحساسة، لمنع حقن واستغلال مساحات الذاكرة حتى لو تم العثور على ثغرات جديدة.
- المراقبة الدقيقة لطلبات نظام النطاقات (DNS Telemetry): تدقيق حركة المرور الشبكية لرصد الاتصالات المتكررة بنطاقات حديثة التسجيل أو نطاقات منتحلة تتصل عبر قنوات مشفرة متوازنة الأحجام بصورة دورية.
- تطبيق تقنية العزل السحابي للمتصفح (Remote Browser Isolation): عزل جلسات تصفح الويب للمسؤولين والباحثين الحساسين داخل حاويات سحابية سريعة الزوال خارج الشبكة المؤسسية، وإرسال بث رسومي فقط إلى شاشة الموظف، مما يقطع تماماً أي اتصال مباشر بين الأكواد الخارجية ونواة الحواسيب المحلية.

الرؤية الاستراتيجية لتكين: مستقبل أمان الذاكرة في أنظمة التشغيل
ملفات استخباراتية وتحقيقات استقصائية ذات صلة في شبكة تكين
• 🧠 تيكين آناليز | لغة الذكاء الاصطناعي السرية والسريالية: كيف ابتكرت النماذج رطانة مشفرة للهروب من الرقابة البشرية
• 🛡 تيكين رادار | التمرد السيبراني في ديب مايند: تفكيك فضيحة غش وإضراب وكلاء الذكاء الاصطناعي في لندن
• 🤖 تيكين آناليز | معركة البقاء للوكيل المستقل Pip: حين يفاوض الذكاء الاصطناعي لضمان استمراريته المالية
الخلاصة الاستراتيجية وخارطة طريق الحماية
الأسئلة الشائعة حول اختراق CLEANGULP وسلسلة ثغرات اليوم الصفر
هل يحمي استخدام وضع التصفح الخفي (Incognito Mode) من هذه السلسلة من الثغرات؟
لا، لا يوفر التصفح الخفي أي حماية؛ فهو يمنع حفظ سجل الزيارات محلياً، بينما تظل آليات الذاكرة ومحرك المعالجة ونظام النقل الداخلي عرضة للاختراق بذات الطريقة تماماً.
ما هي السمات الفنية التي تجعل برمجية CLEANGULP استثنائية في تخفيها؟
صُممت البرمجية بلغة C المجردة وتستقر في مسار معالج اللغات الرسمي في ويندوز (MicrosoftIME.exe)، وتنفذ كائنات بيكون (BOFs) بالذاكرة الحية فقط، وتتصل بخوادم القيادة عبر بروتوكول HTTPS المشفر بتقنية AES-256-GCM.
لماذا استهدفت السلسلة نظام ALPC في نواة نظام ويندوز بالتحديد؟
يعد نظام ALPC مسؤولاً عن تمرير الرسائل بين العمليات والخدمات الإدارية. سمحت الثغرة في إدارة الذاكرة للمهاجمين باستبدال رمز أمان العملية برمز حساب النظام المطلق (SYSTEM) دون إطلاق تنبيهات.
ما هي الخطوة الفورية الواجب اتخاذها لحماية الأجهزة والمؤسسات؟
تحديث متصفح جوجل كروم إلى أحدث إصدار وتثبيت التحديثات الأمنية العاجلة لنظام ويندوز لمعالجة ثغرة ALPC، بالإضافة إلى فحص مسارات محرر النصوص في مجلد AppData لحذف أي ملفات مشبوهة.
المصادر والمراجع الرسمية المعتمدة للتقرير
تستند التحقيقات والتحليلات الواردة في هذا التقرير إلى السجلات الرسمية التالية:
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: 🚨 تشريح ثغرات كروم وويندوز | اختراق CLEANGULP وسقوط صندوق الحماية