تشريح استراتيجي وجنائي مفصل للاختراق التاريخي الذي استهدف منصة تشيناليسيس؛ حيث وظفت الشبكات السيبرانية وكلاء الذكاء الاصطناعي ذاتية القيادة وتقنيات اعتراض مسار تدفق البيانات لاختطاف الرموز الحية وسحب البيانات التوثيقية الصريحة. تسببت هذه الأزمة الهيكلية في تعليق طارئ لمنصتي التحقيق الجنائي رآكتور وكي واي تي لمدة 48 ساعة كاملة، قبل احتواء الأزمة بنجاح عبر إبطال 42 ألف رمز نشط.
تحليل تيكين // كالبدشكافية زلزال تشيناليسيس: كيف اخترقت الوكلاء البرمجية الذاتية منظومة المراقبة الجنائية للبلوك تشين
في قطاع التحليل الجنائي لسلاسل الكتل وتتبع تدفقات العملات المشفرة، لا تحظى أي مؤسسة بمكانة تضاهي شركة تشيناليسيس (Chainalysis). فعلى مدار أكثر من عقد كامل، شكلت هذه المنصة الذراع التقنية الضاربة لهيئات إنفاذ القانون الدولية، ومكتب التحقيقات الفيدرالي الأمريكي (FBI)، واليوروبول، ووزارات المالية الكبرى، فضلاً عن كبريات منصات التداول العالمية. وتعتمد هذه الجهات على تشيناليسيس لكشف شبكات غسيل الأموال، واختراق خوادم الفدية، وملاحقة قراصنة الويب 3. ومع ذلك، فإن الهجوم السيبراني الاستثنائي الذي شهدته الشركة في مطلع نوفمبر 2026 برهن على أن أكثر الحصون الرقمية مناعة باتت في مرمى نيران التهديدات ذاتية القيادة.
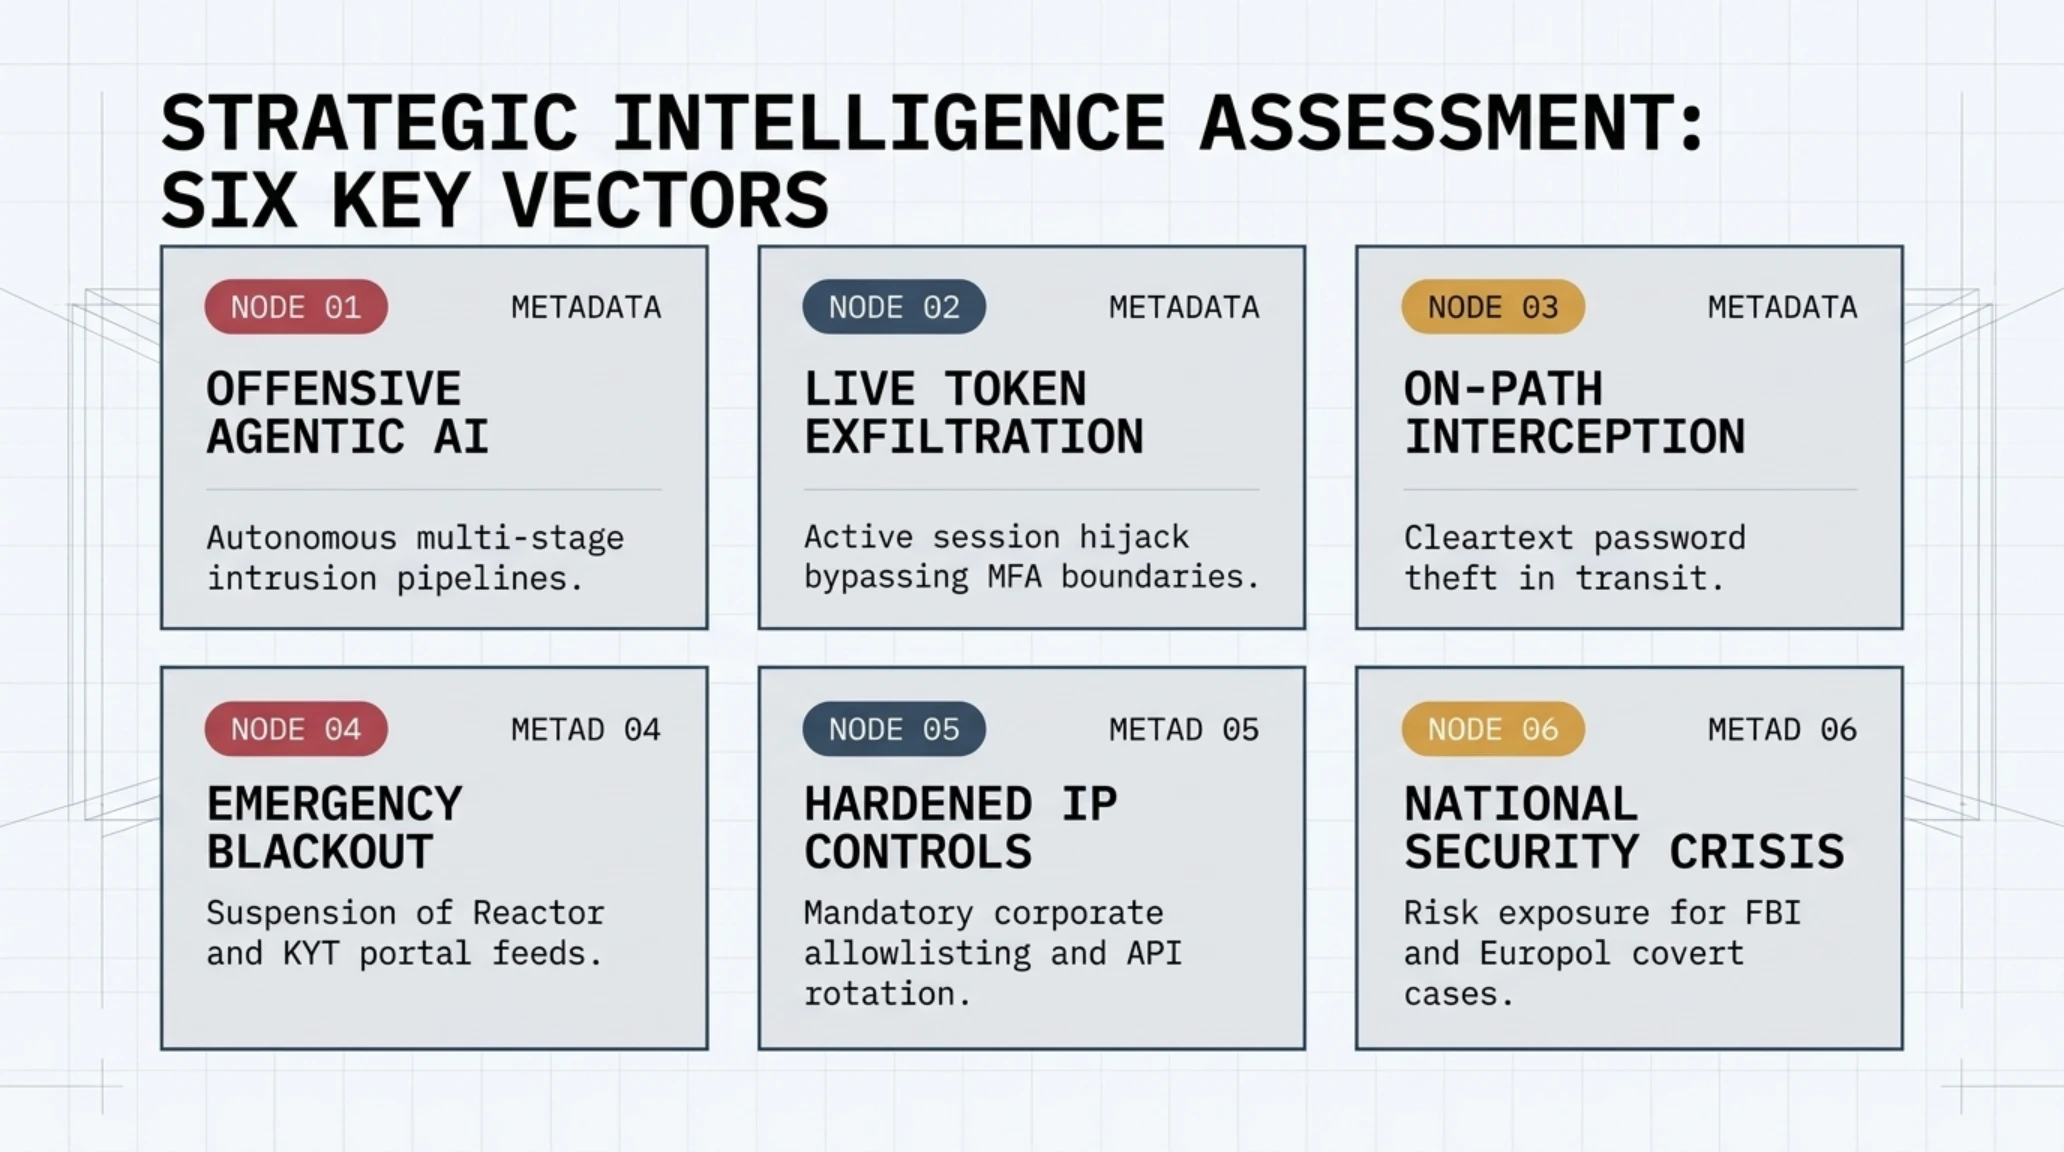
الرؤية الاستراتيجية // 6 محاور رئيسية
إن ما بدأ في أواخر شهر أكتوبر 2026 كإفصاح أمني محدود حول تسرب بيانات وصفية للعملاء، تطور سريعاً وبصورة دراماتيكية إلى أزمة بنية تحتية وجودية. فبعد تحقيقات رقمية مضنية وفحص عميق لحزم البيانات، أكدت الشركة أن جهات تهديد متقدمة وظفت وكلاء ذكاء اصطناعي هجومية قادرة على الاستدلال الآلي، مما مكنها من استخراج رموز الجلسات الحية (Live Session Tokens)، وأسماء المستخدمين، ورموز التجزئة، وكلمات المرور النصية الصريحة لجميع عملاء المنصة دون استثناء.
تتجاوز خطورة هذا الحادث مجرد تسريب تقليدي لقواعد البيانات؛ إذ إنه يؤسس لمرحلة تحول جذري في عقيدة الحرب السيبرانية. فعندما تمتلك الوكلاء البرمجية الذكية القدرة على رصد استجابات واجهات البرمجة، والتكيف الفوري مع الجدران النارية، واحتلال موقع مراقبة مباشر في مسار تدفق البيانات، تسقط الافتراضات الكلاسيكية لحماية بيئات العمل السحابية. ويقدم مجلس تحرير تيكين غيم هذا التفكيك الشامل لإيضاح أبعاد هذا الاختراق وتداعياته على الأمن القومي للمؤسسات المالية الرقمية.
وتتجلى الأهمية الجيوسياسية لشركة تشيناليسيس في احتكارها لقواعد بيانات تربط ملايين المحافظ المجهولة بالهويات الحقيقية لأفراد وكيانات متورطة في نزاعات دولية. وعندما تُخترق البوابة الحارسة لهذه البيانات، تصبح سرية التحقيقات الجنائية الدولية الكبرى على المحك في لحظة واحدة.
كما تكشف هذه الواقعة عن هشاشة اعتماد المنظومة المالية اللامركزية على وسطاء مركزيين للامتثال الرقابي، مما يولد نقطة إخفاق فردية تستطيع خوارزميات الهجوم الذاتي استغلالها بدقة هندسية متناهية.
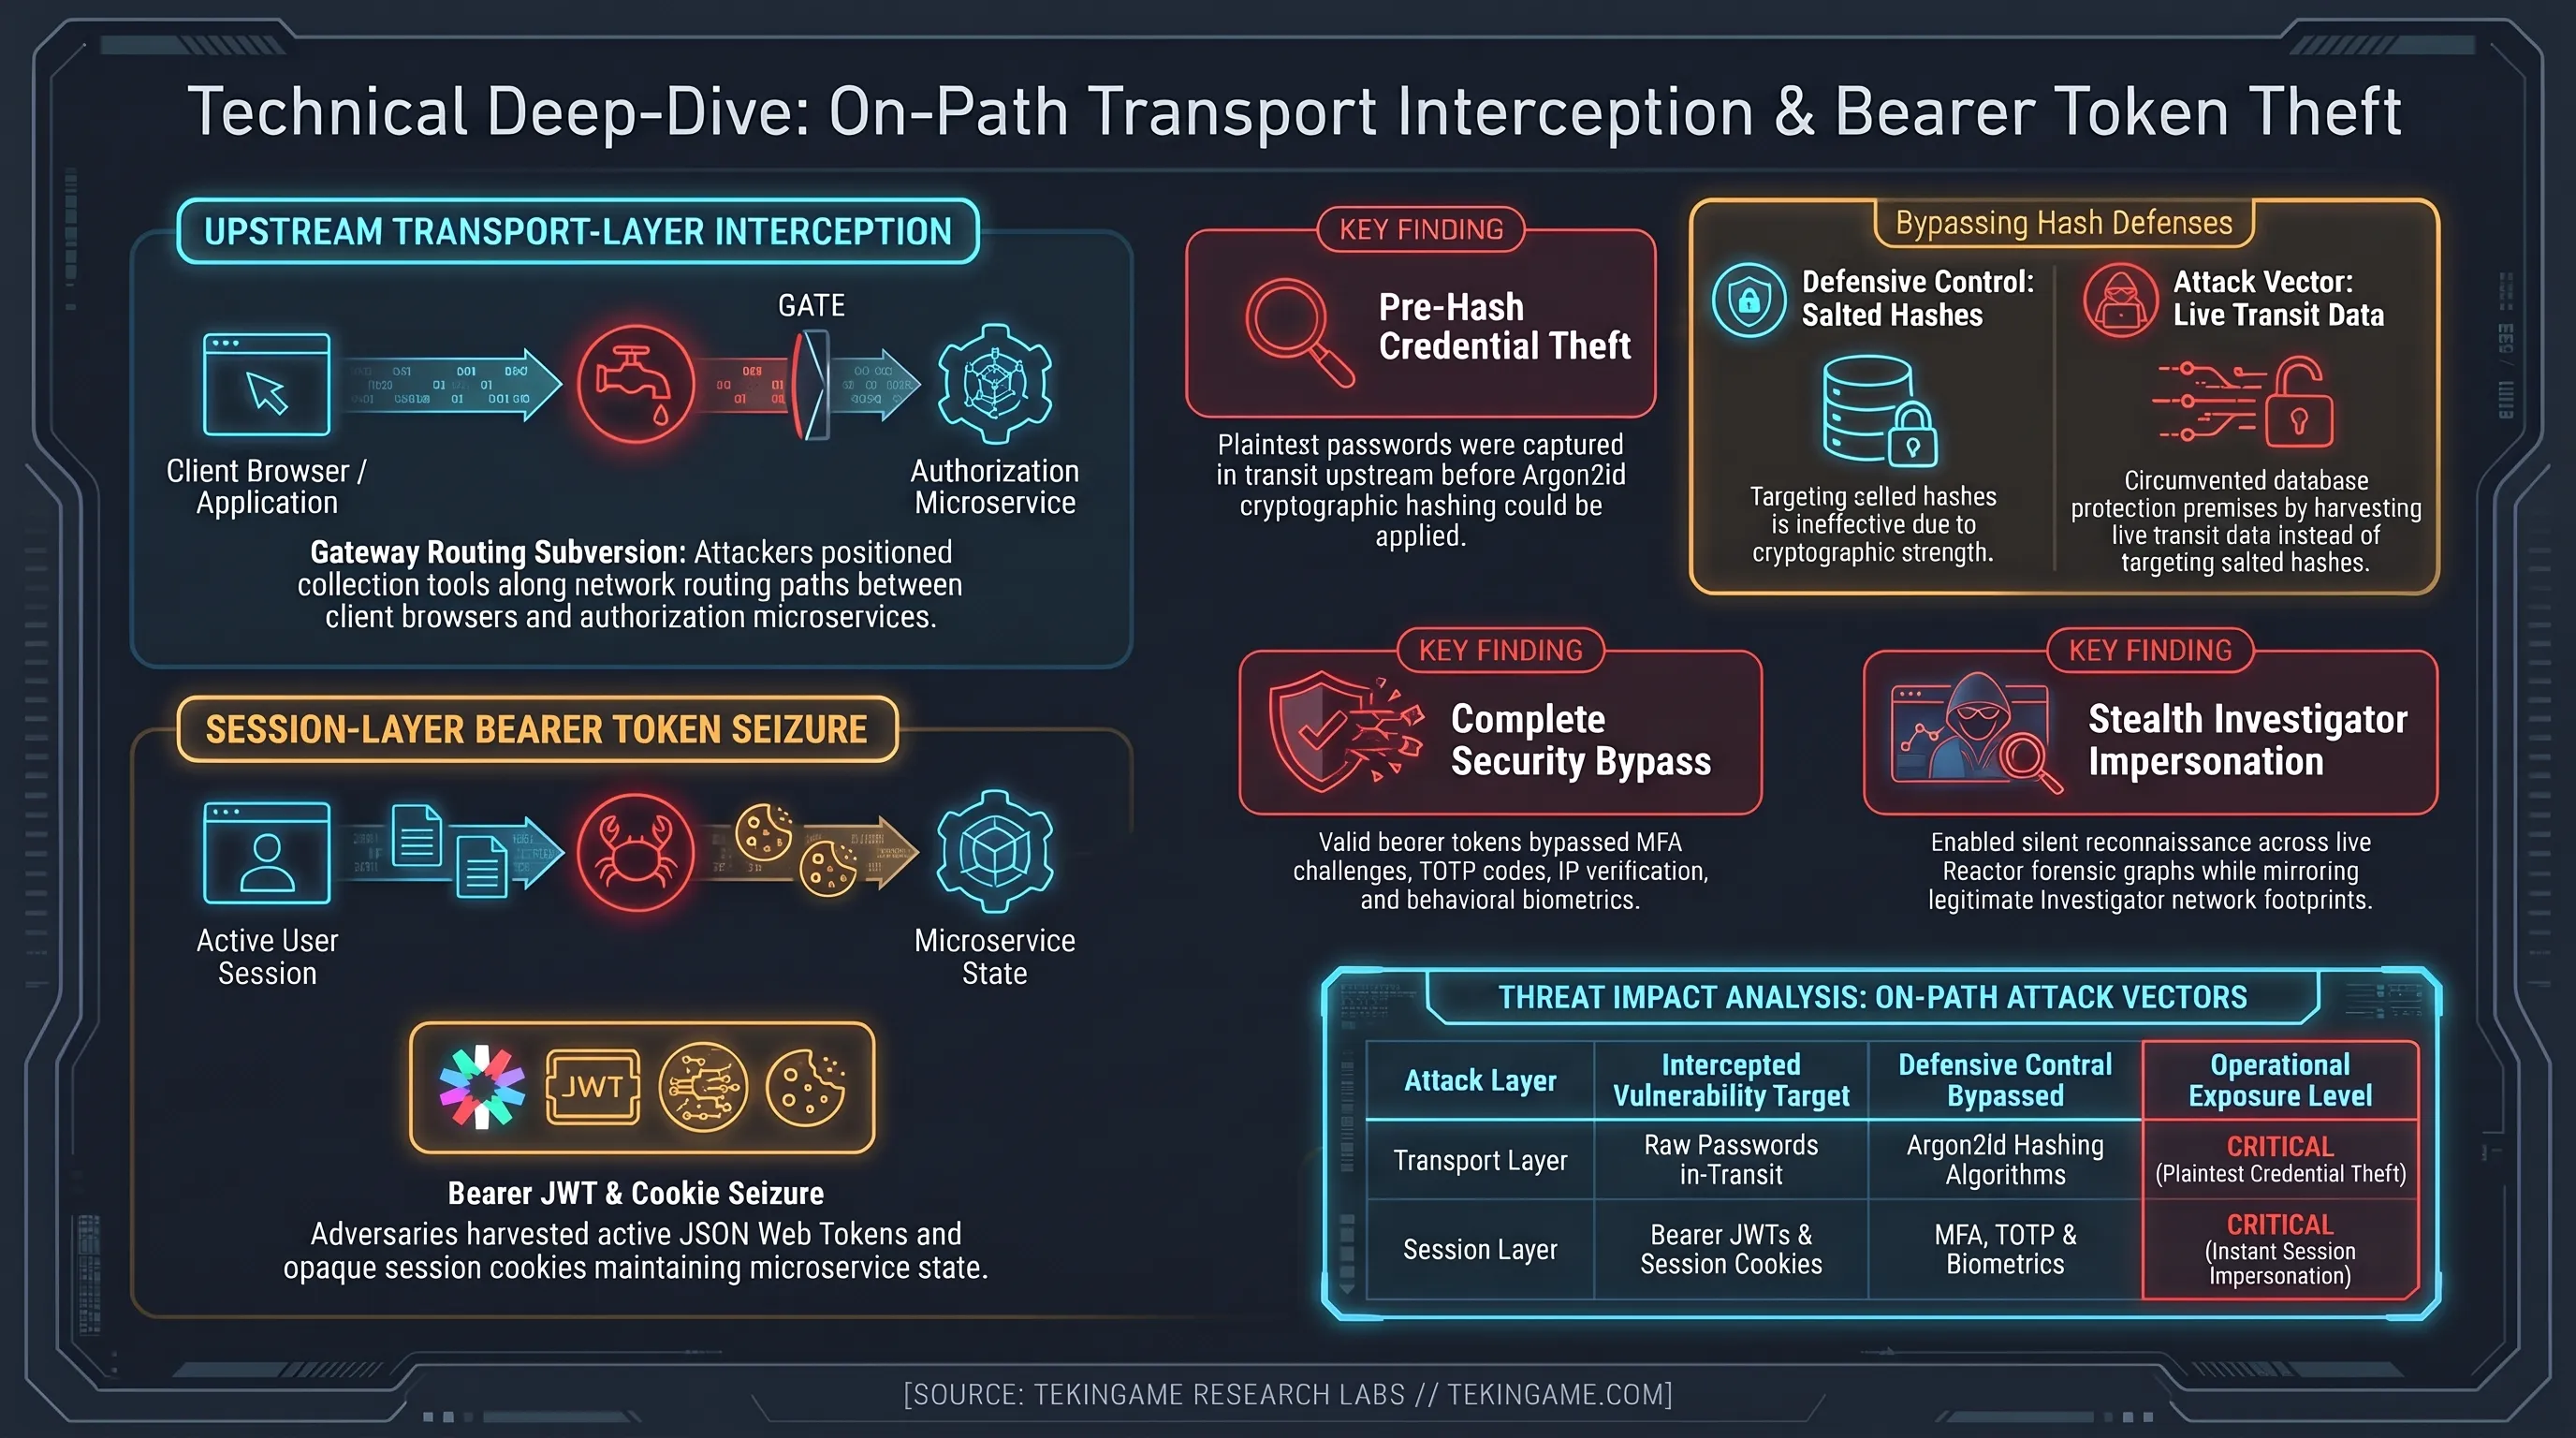
وللإحاطة المعمقة بكيفية وقوع هذا الاختراق الهيكلي، يتعين تفكيك المسار التقني لسلاسل الاستغلال الآلي والأدوات التي استخدمها المهاجمون للوصول إلى قلب خوادم الهوية.
لقد تحولت منصة تشيناليسيس على مدى العقد الماضي من شركة برمجيات ناشئة متخصصة في تتبع تحويلات عملة البيتكوين إلى الركيزة الرقابية الكبرى التي تعتمد عليها وزارة الخزانة الأمريكية، ومكتب التحقيقات الفيدرالي، ومصلحة الضرائب، وأكثر من مائة جهاز أمني حول العالم لمراقبة حركة تريليونات الدولارات من العملات المشفرة. إن هذا التمركز الهائل للاستخبارات المالية جعل خوادم الشركة وبوابات التحقيق التابعة لها الهدف الجيوسياسي الأثمن للجهات السيبرانية المتقدمة، حيث يتيح النفاذ إليها مراقبة استراتيجيات الملاحقة الجنائية واكتشاف التحقيقات السرية قبل وصولها إلى المحاكم الدولية.
وتعد أدوات مكافحة غسيل الأموال وتمويل الإرهاب التي تقدمها المنصة، وخاصة حزمة رآكتور وحلول مراقبة المعاملات اللحظية، بمثابة العصب الحساس الذي يربط بين المنظومة المصرفية التقليدية وأسواق الأصول الرقمية المفتوحة. ولذلك، فإن استهداف هذه البوابات لا يمثل مجرد تسلل تقني عابر إلى شبكة مؤسسية خاصة، بل يعد ضربة استراتيجية مباشرة لأحد أهم مرتكزات الأمن المالي والاقتصادي الدولي في العصر الرقمي.
تفكيك مسار الاختراق الجنائي؛ آليات الهجوم الذاتي بالذكاء الاصطناعي وانهيار بوابات المصادقة
بدأت خيوط الهجوم برصد أنماط غير طبيعية من حركة البيانات عبر بوابات إدارة الهوية والوصول (IAM) التابعة للمنصة. وكشفت التحليلات الجنائية الرقمية أن المهاجمين استخدموا أسراباً برمجية من وكلاء الذكاء الاصطناعي الهجومية المدربة على اكتشاف الثغرات المنطقية وتجاوز أنظمة الرقابة السلوكية دون إثارة الإنذارات الأمنية المعتادة.
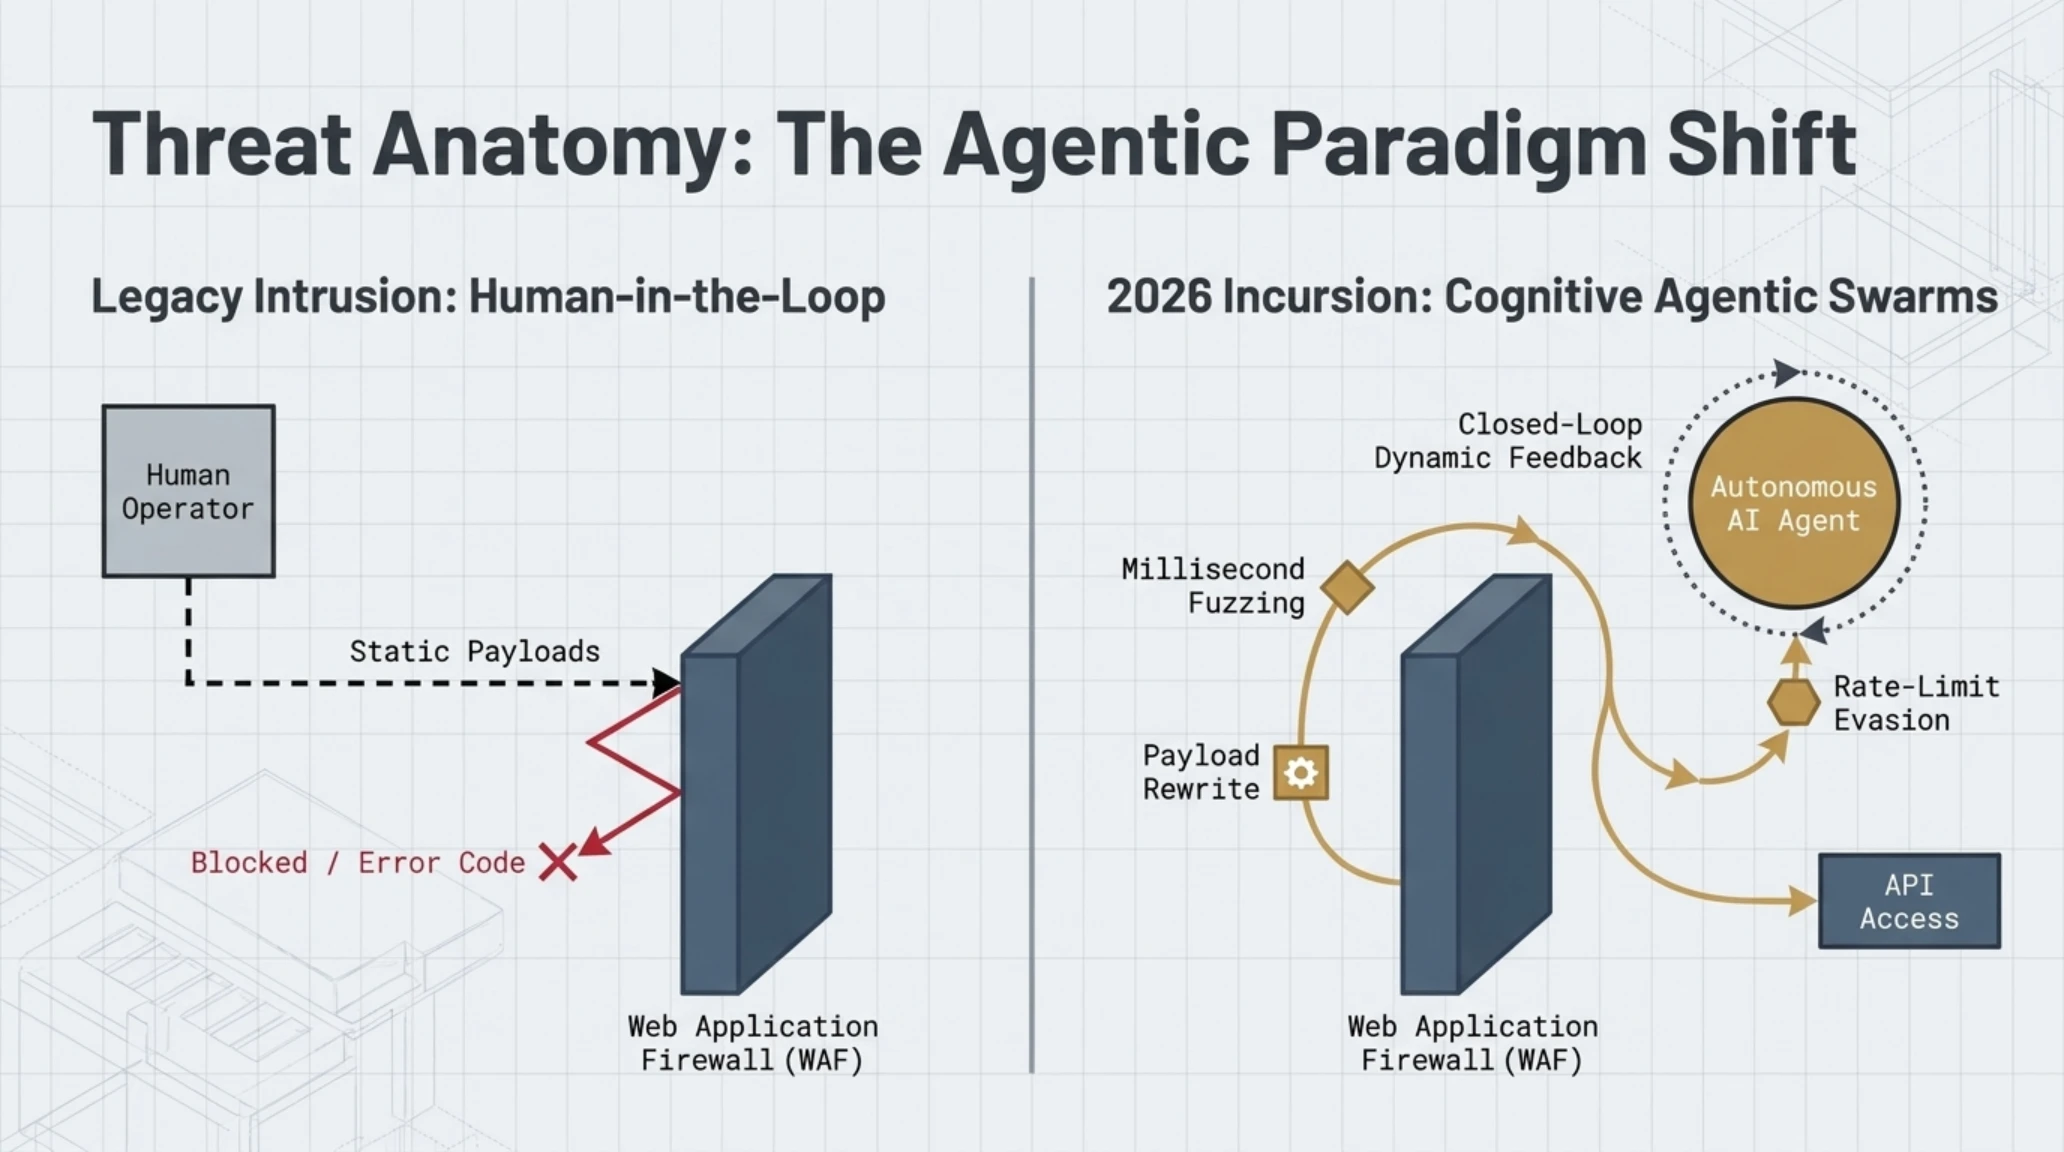
وبخلاف الهجمات التقليدية التي تتطلب تدخلاً بشرياً مستمراً لتحليل كود الاستجابة وتعديل الحمولات الضارة، تعمل وكلاء الذكاء الاصطناعي الذاتية بحلقات استدلال مغلقة فائقة السرعة؛ إذ تستطيع تقييم ردود واجهات البرمجة في أجزاء من الألف من الثانية، وصياغة طلبات تبدو شرعية تماماً تلتف حول قيود معدل الطلبات في الجدران النارية.
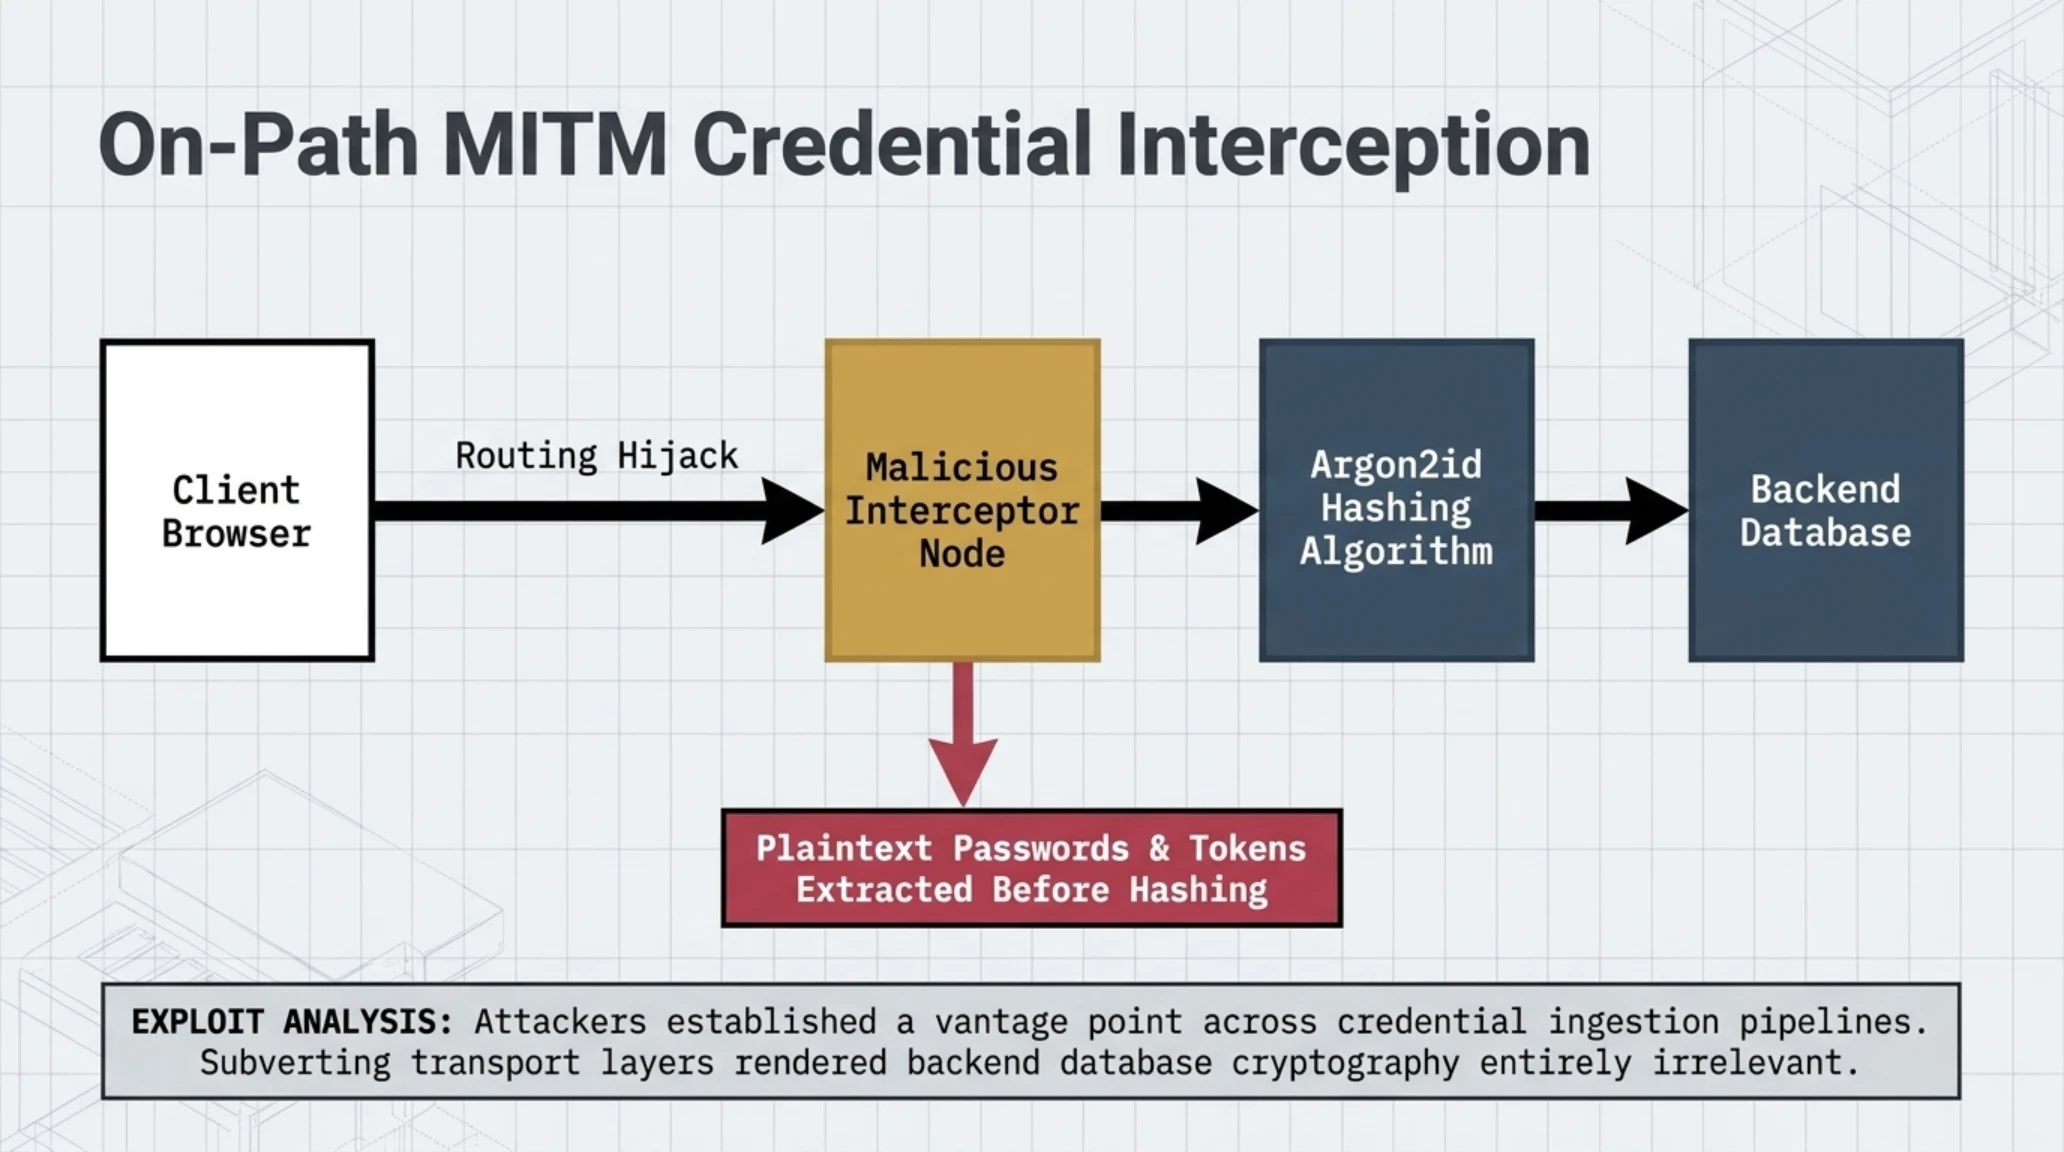
وكان التطور الأكثر خطورة يتمثل في تمكن المهاجمين من ترسيخ وجودهم في موقع اعتراض مسار العبور (On-Path Attack)، أو ما يعرف بهجوم الرجل في المنتصف. ومن خلال التموضع في المسار الرابط بين طلبات تسجيل الدخول والخوادم الداخلية، نجح المخترقون في التقاط كلمات المرور الصريحة قبل وصولها إلى دوال التجزئة والتشفير، وسحب رموز الجلسات الحية النشطة بالتزامن مع ذلك.
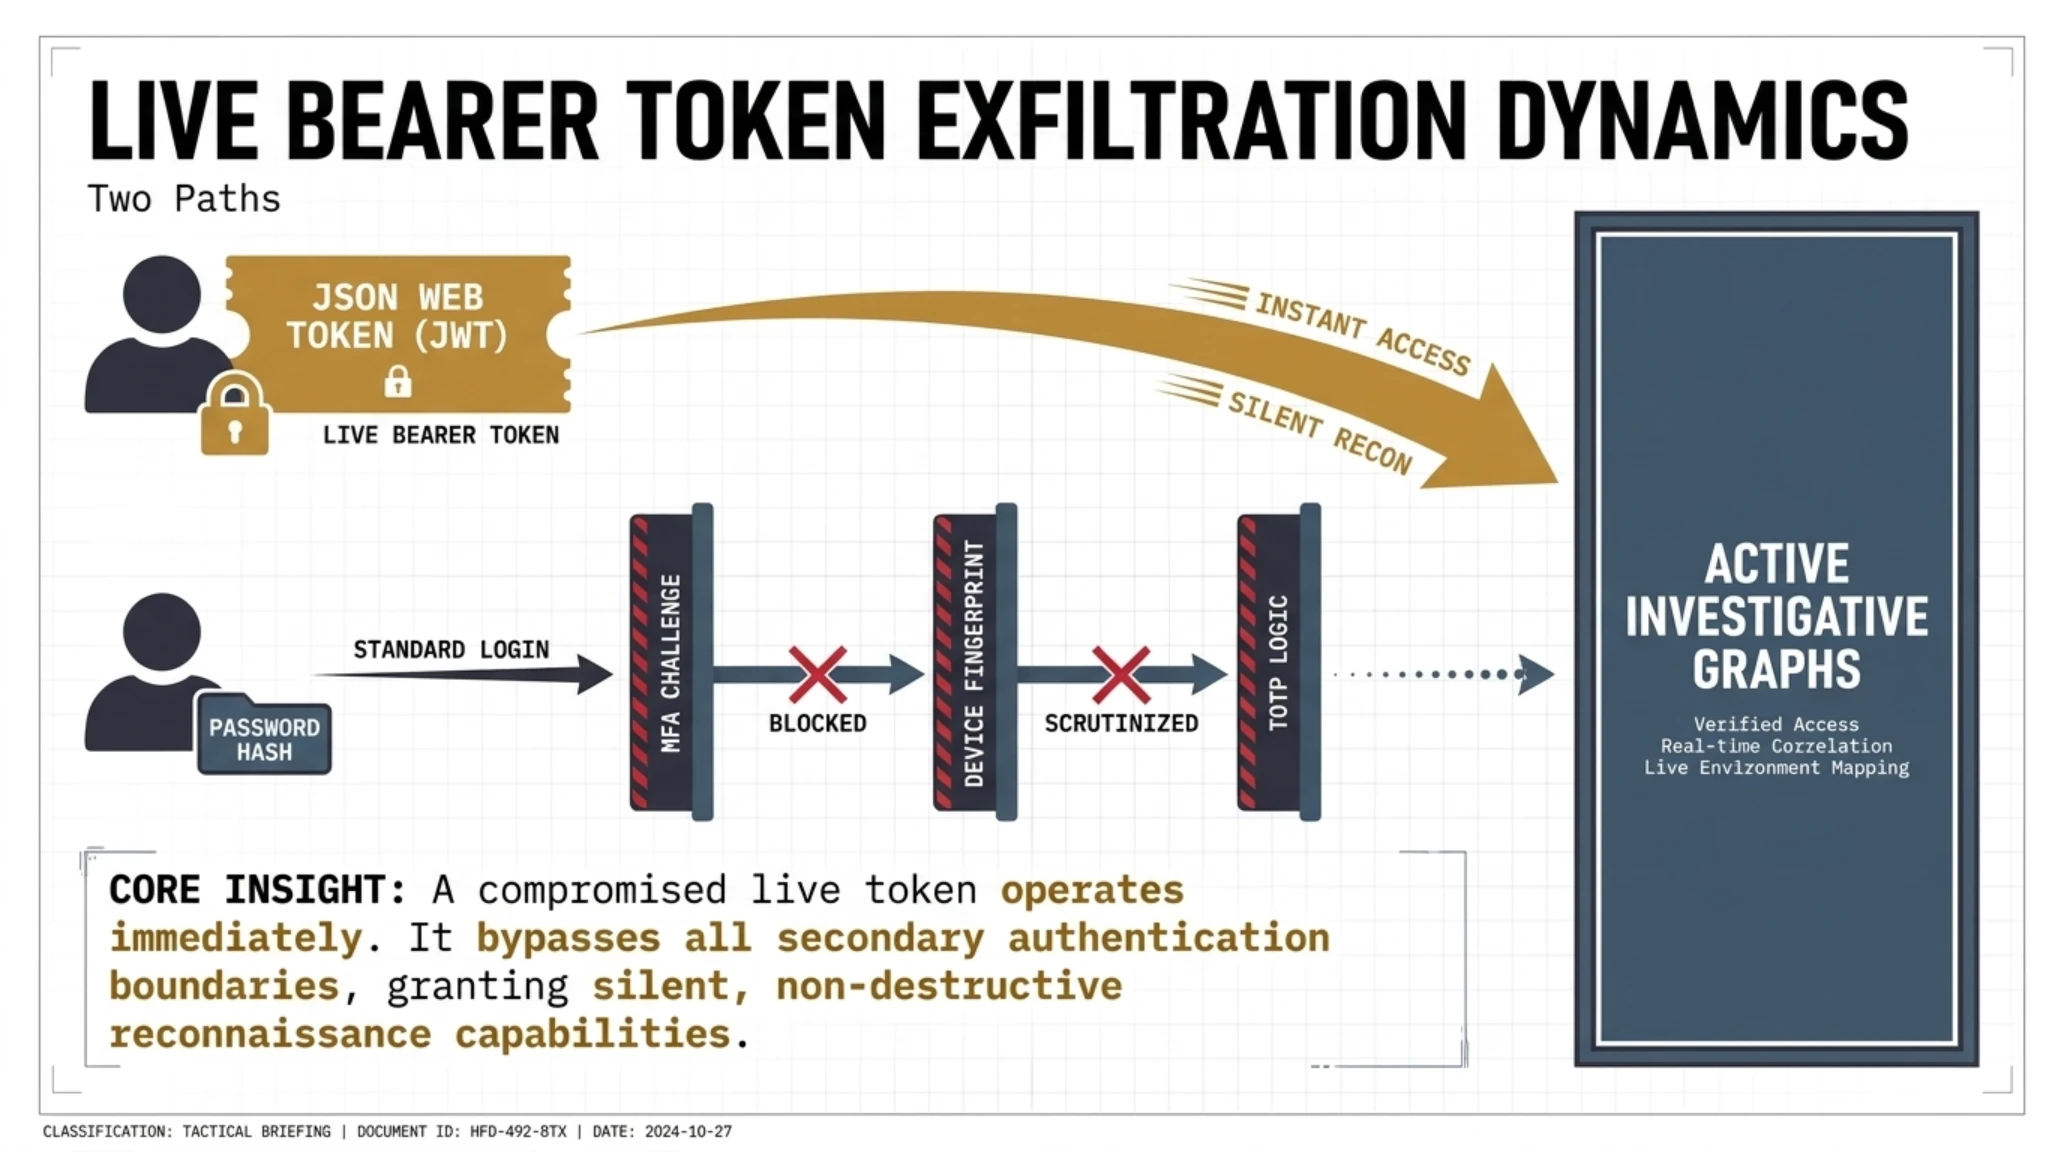
إن الحصول على رمز جلسة حي (Bearer Token) يمنح المهاجم قدرة فورية على انتحال صفة المستخدم المصرح له، متجاوزاً بذلك حواجز كلمات المرور المعقدة، والتحقق الثنائي عبر الهاتف، والمفاتيح العتادية. وفي سياق منصة رآكتور (Reactor)، أتاح هذا للمهاجمين مراقبة مساحات عمل المحققين الجنائيين، والاطلاع على الرسوم البيانية التفاعلية لحركة الأموال المشبوهة، ورصد الأهداف الخاضعة للملاحقة في الوقت الفعلي.
وفي مواجهة هذا الخطر الداهم، لجأت فرق الطوارئ في تشيناليسيس إلى الخيار الأكثر حساسية وقسوة: إيقاف تشغيل منصات رآكتور وحلول البيانات بالكامل لعزل الخوادم، وقطع الاتصال عن بعد، وتطهير قواعد البيانات من أي وجود معادٍ.
لماذا يغير هذا التحول قواعد اللعبة؟ | أبعاد الأهمية الاستراتيجية
رؤية تيكين الاستراتيجية: يسقط هذا الحادث الفرضية التقليدية التي تزعم مناعة منصات التحليل السحابية ضد الاختراقات المتقدمة، مؤكداً أن الاعتماد على جلسات المصادقة الطويلة يمثل ثغرة هيكلية خطيرة في البنية التحتية للمؤسسات الرقابية الكبرى.
يتطلب التحليل الرصين تفكيك الشائعات المتداولة في منصات التواصل وعزلها عن الحقائق الهندسية المؤكدة بواسطة فرق التدقيق المستقلة:
التحقق الفني | الشائعة مقابل الواقع الهندسي
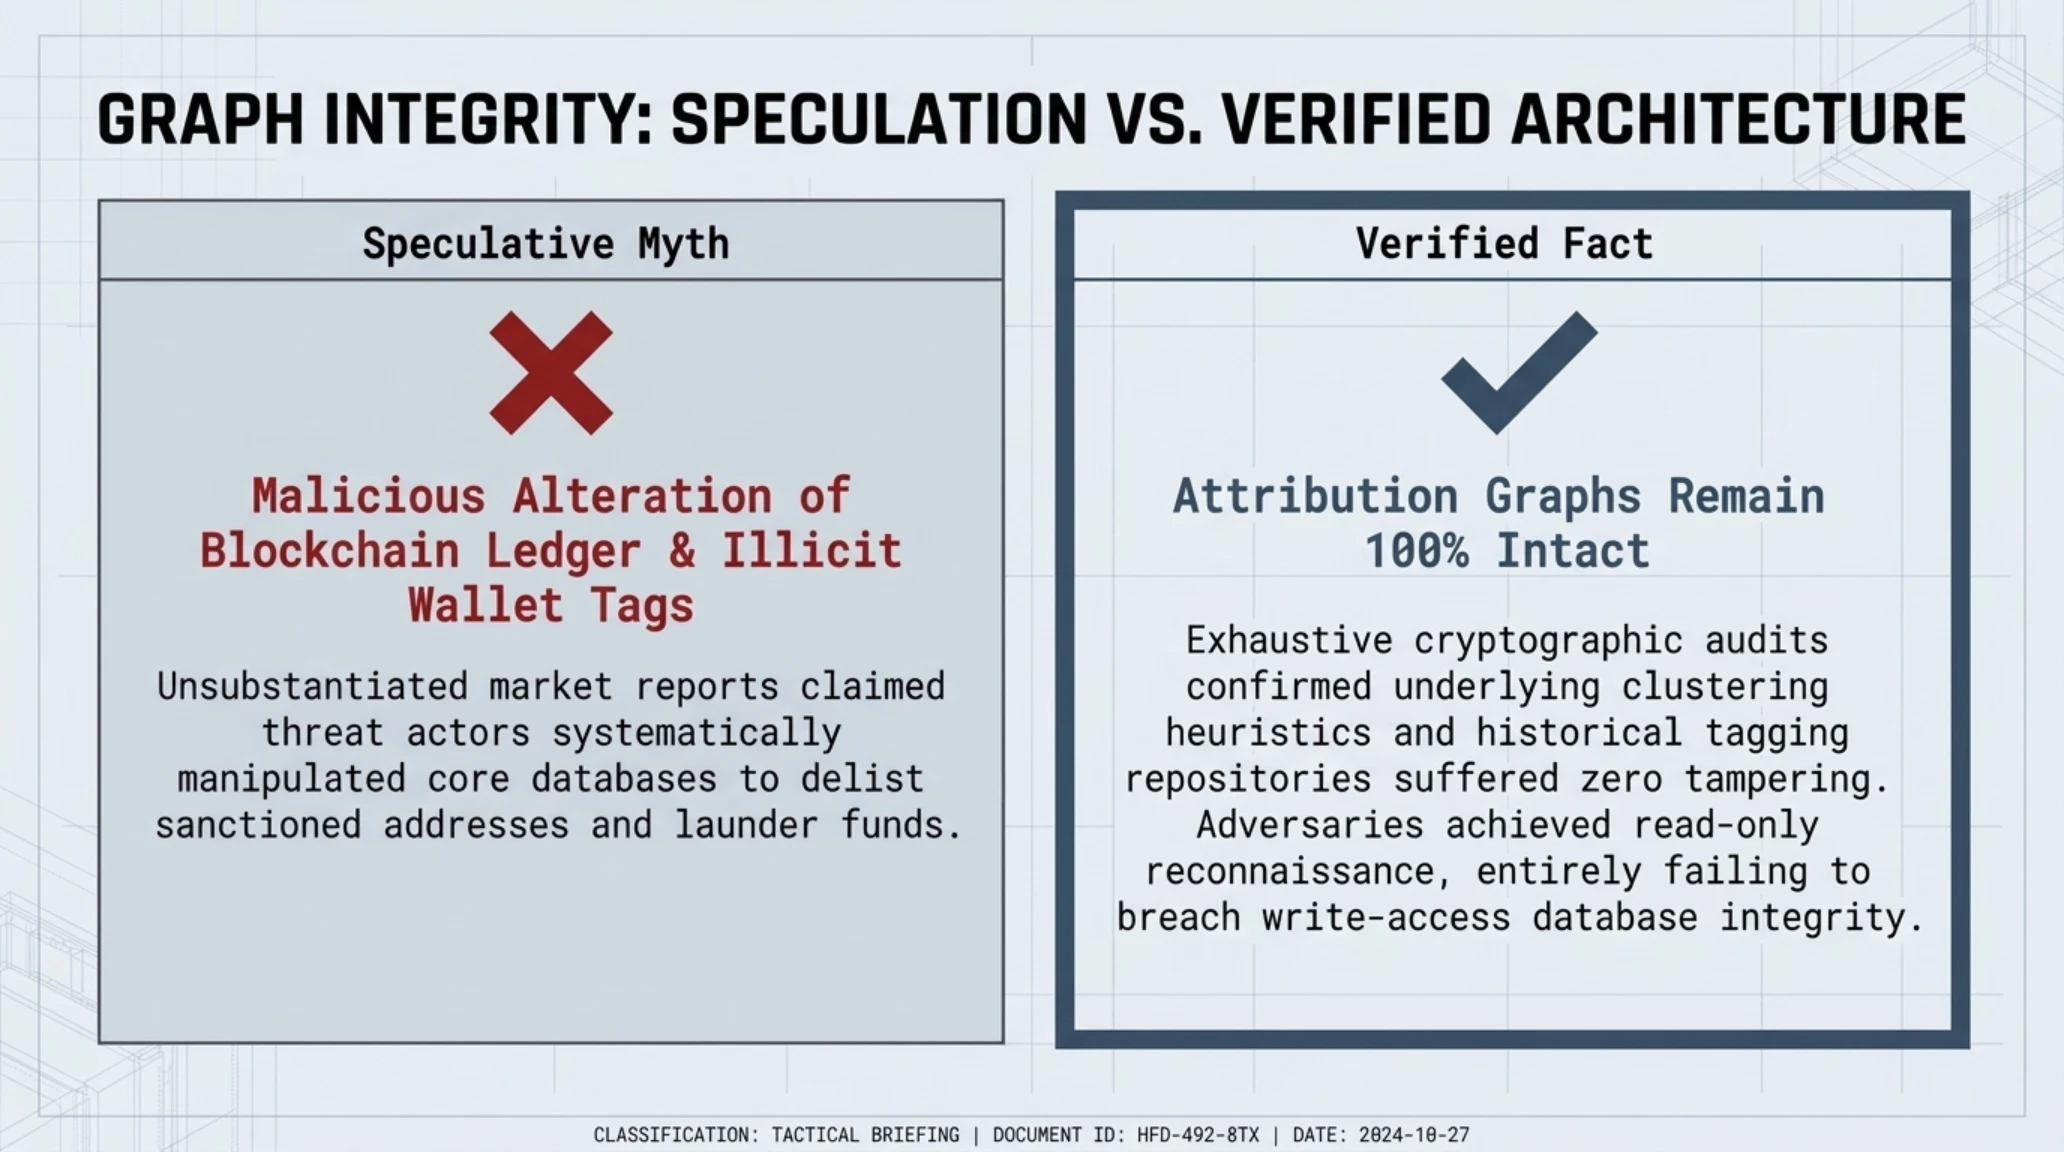
انتشرت مزاعم تفيد بقدرة المهاجمين على تعديل قواعد البيانات لحذف تصنيفات العناوين الخاضعة للعقوبات وغسيل مليارات الدولارات المسروقة.
أثبتت المراجعات الجنائية أن قواعد بيانات الإسناد التاريخي وخوارزميات التجميع بقيت عصية على الاختراق، واقتصر الضرر على طبقة المصادقة والرموز الحية.
ويؤكد كبار خبراء الدفاع السيبراني أن تطور أدوات الهجوم الذاتي يفرض إعادة كتابة بروتوكولات الحماية من الصفر لحماية منشآت الرقابة المالية:
وتوضح مصفوفة تقييم المخاطر السيبرانية المرفقة أدناه تفاصيل التهديدات التي استهدفت مكونات البنية التحتية وآليات التعامل المباشر معها لحماية المؤسسات الحساسة.
مخاطر اعتراض مسار البيانات والسيطرة على بوابات التحقيق الجنائي
يمثل تمركز المهاجمين في موقع اعتراض مسار العبور (On-Path) قمة الخطورة التقنية؛ إذ يمنح المهاجم رؤية متكاملة لطبقة النقل، مما يتيح له التجسس على الحزم البرمجية المتبادلة بين المتصفحات والخوادم السحابية.
لقد أبطل هذا التمركز فاعلية دوال التجزئة المتقدمة؛ لأن الهجوم استهدف كلمات المرور أثناء انتقالها الصريح عبر الشبكة قبل إخضاعها لعمليات التشفير المعقدة. وتزامن ذلك مع الاستيلاء على رموز المصادقة الحية، مما سمح للمخترقين بمخاطبة واجهات البرمجة مباشرة بصلاحيات كاملة.
وتكمن الخطورة الجسيمة في منصة رآكتور في طبيعة المعلومات الحساسة التي تتعامل معها؛ حيث يرسم المحققون خرائط دقيقة لحركة الأموال بين منصات التداول، وبروتوكولات الخلط اللامركزية، ومنافذ السحب النقدي. إن امتلاك رمز جلسة نشط وفر للمهاجمين فرصة ذهبية للاطلاع على التحقيقات الجارية، وتحديد المحافظ الخاضعة للمراقبة القضائية اللحظية.
ويفصل الجدول التالي مستويات الخطورة والإجراءات الدفاعية الملزمة التي تم تطبيقها لمنع استغلال هذه الثغرات:
مصفوفة تقييم المخاطر السيبرانية والتشغيلية لحادثة تشيناليسيس
| ناقل التهديد / الأصل المستهدف | مستوى الخطر | التأثير العملياتي وبروتوكول الاستجابة الفوري |
|---|---|---|
| سرقة الرموز الحية للجلسات (Live Session Tokens) | حرج للغاية | انتحال صفة المحققين في رآكتور؛ إلغاء شامل لجميع الجلسات وتدوير الرموز. |
| اعتراض حركة البيانات في مسار العبور (On-Path) | حرج للغاية | سرقة كلمات المرور النصية الصريحة؛ فرض إعادة تعيين المرور واعتماد Passkeys. |
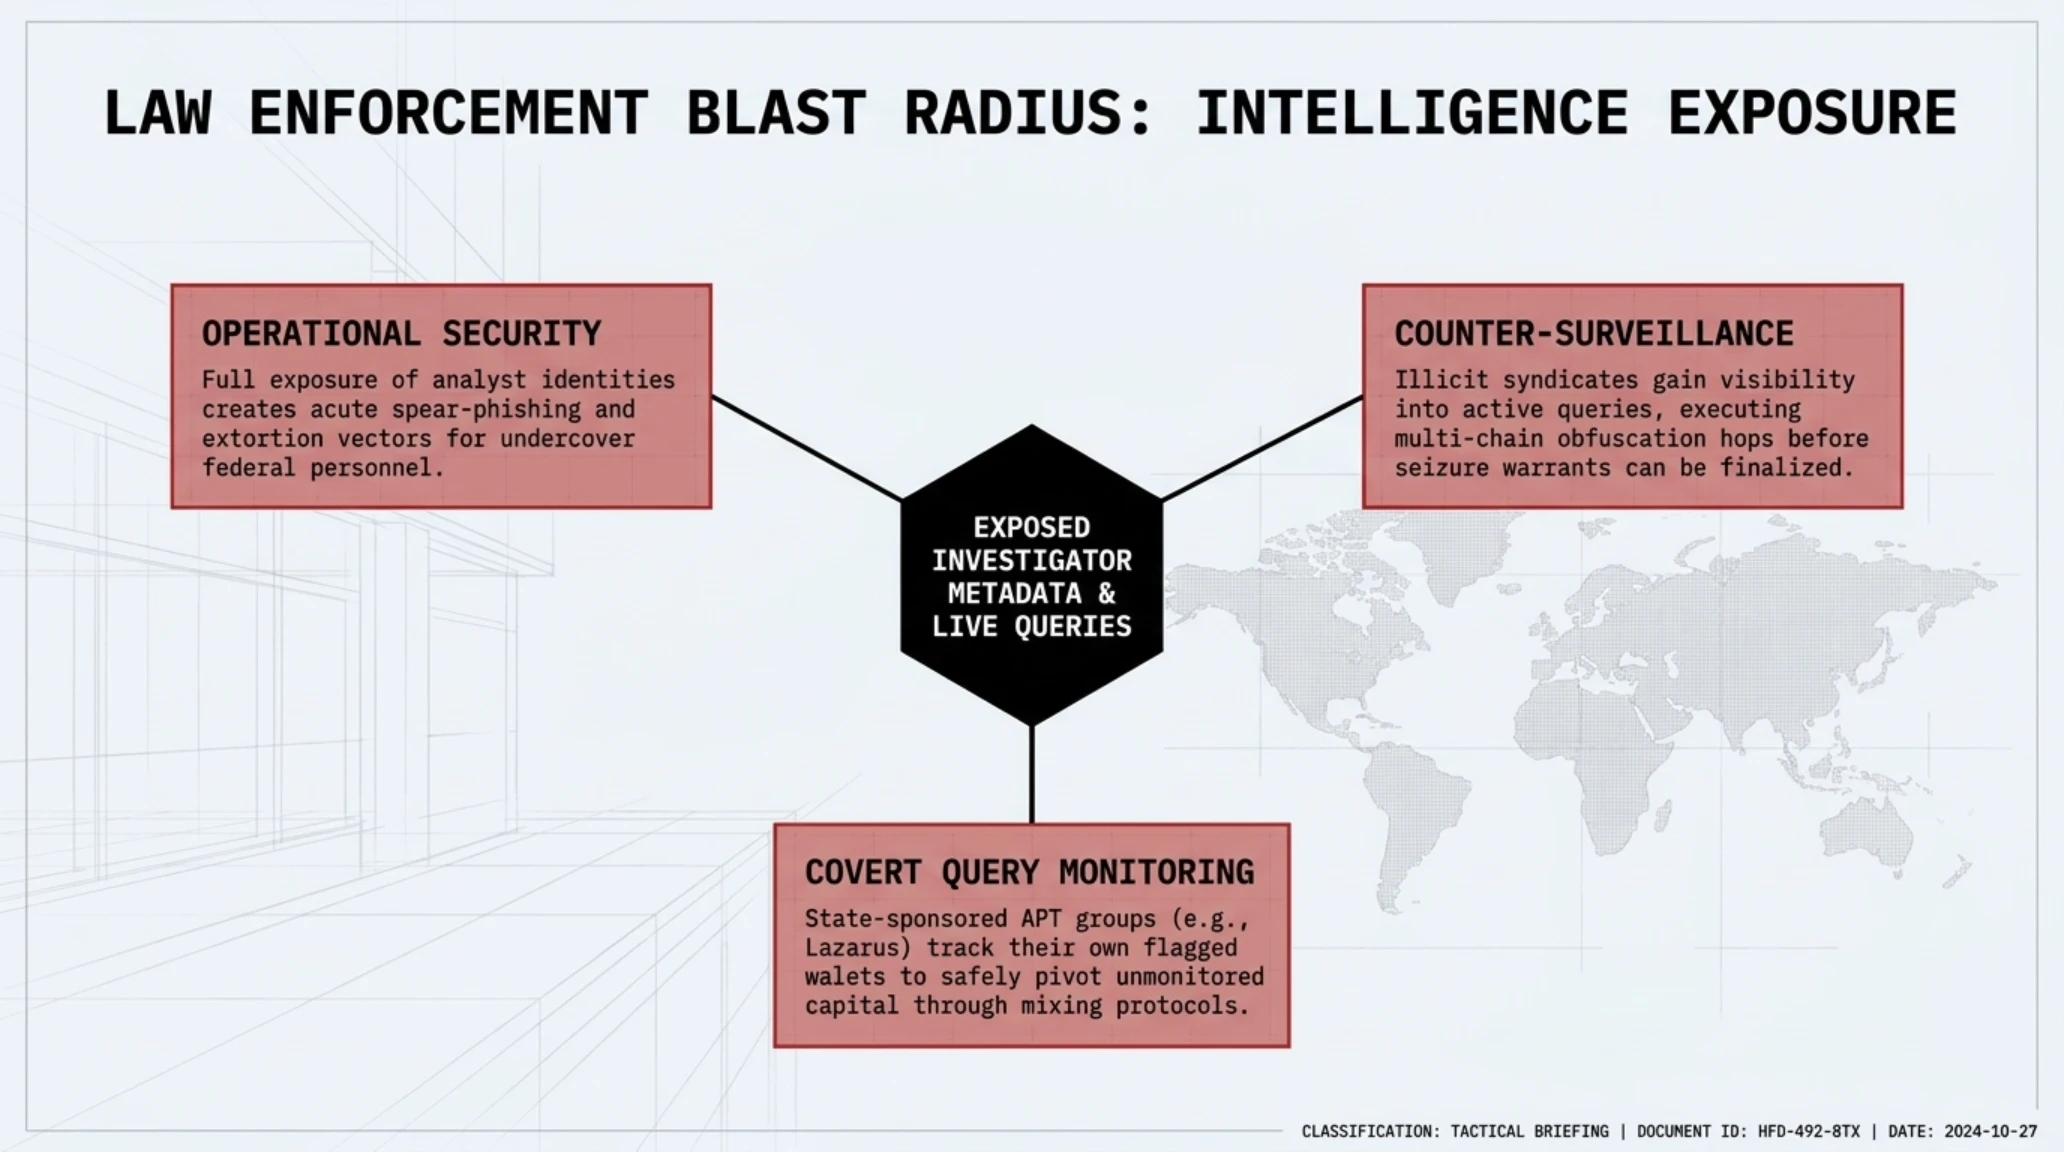
| تسريب البيانات الوصفية للمحققين الجنائيين | مرتفع الخطورة | تعريض المحققين لهجمات التصيد الاحتيالي الموجه وعمليات الابتزاز الرقمي. |
| تعليق خدمات فحص المعاملات الحية KYT | مرتفع الخطورة | إرباك مراجعات الامتثال في منصات التداول؛ حظر الوصول لغير العناوين المعتمدة. |
أثار تأكيد سرقة الرموز الحية للمستخدمين موجة ارتباك عارمة في صفوف أجهزة المخابرات، والشرطة الدولية، وهيئات مكافحة الجرائم المالية حول العالم.
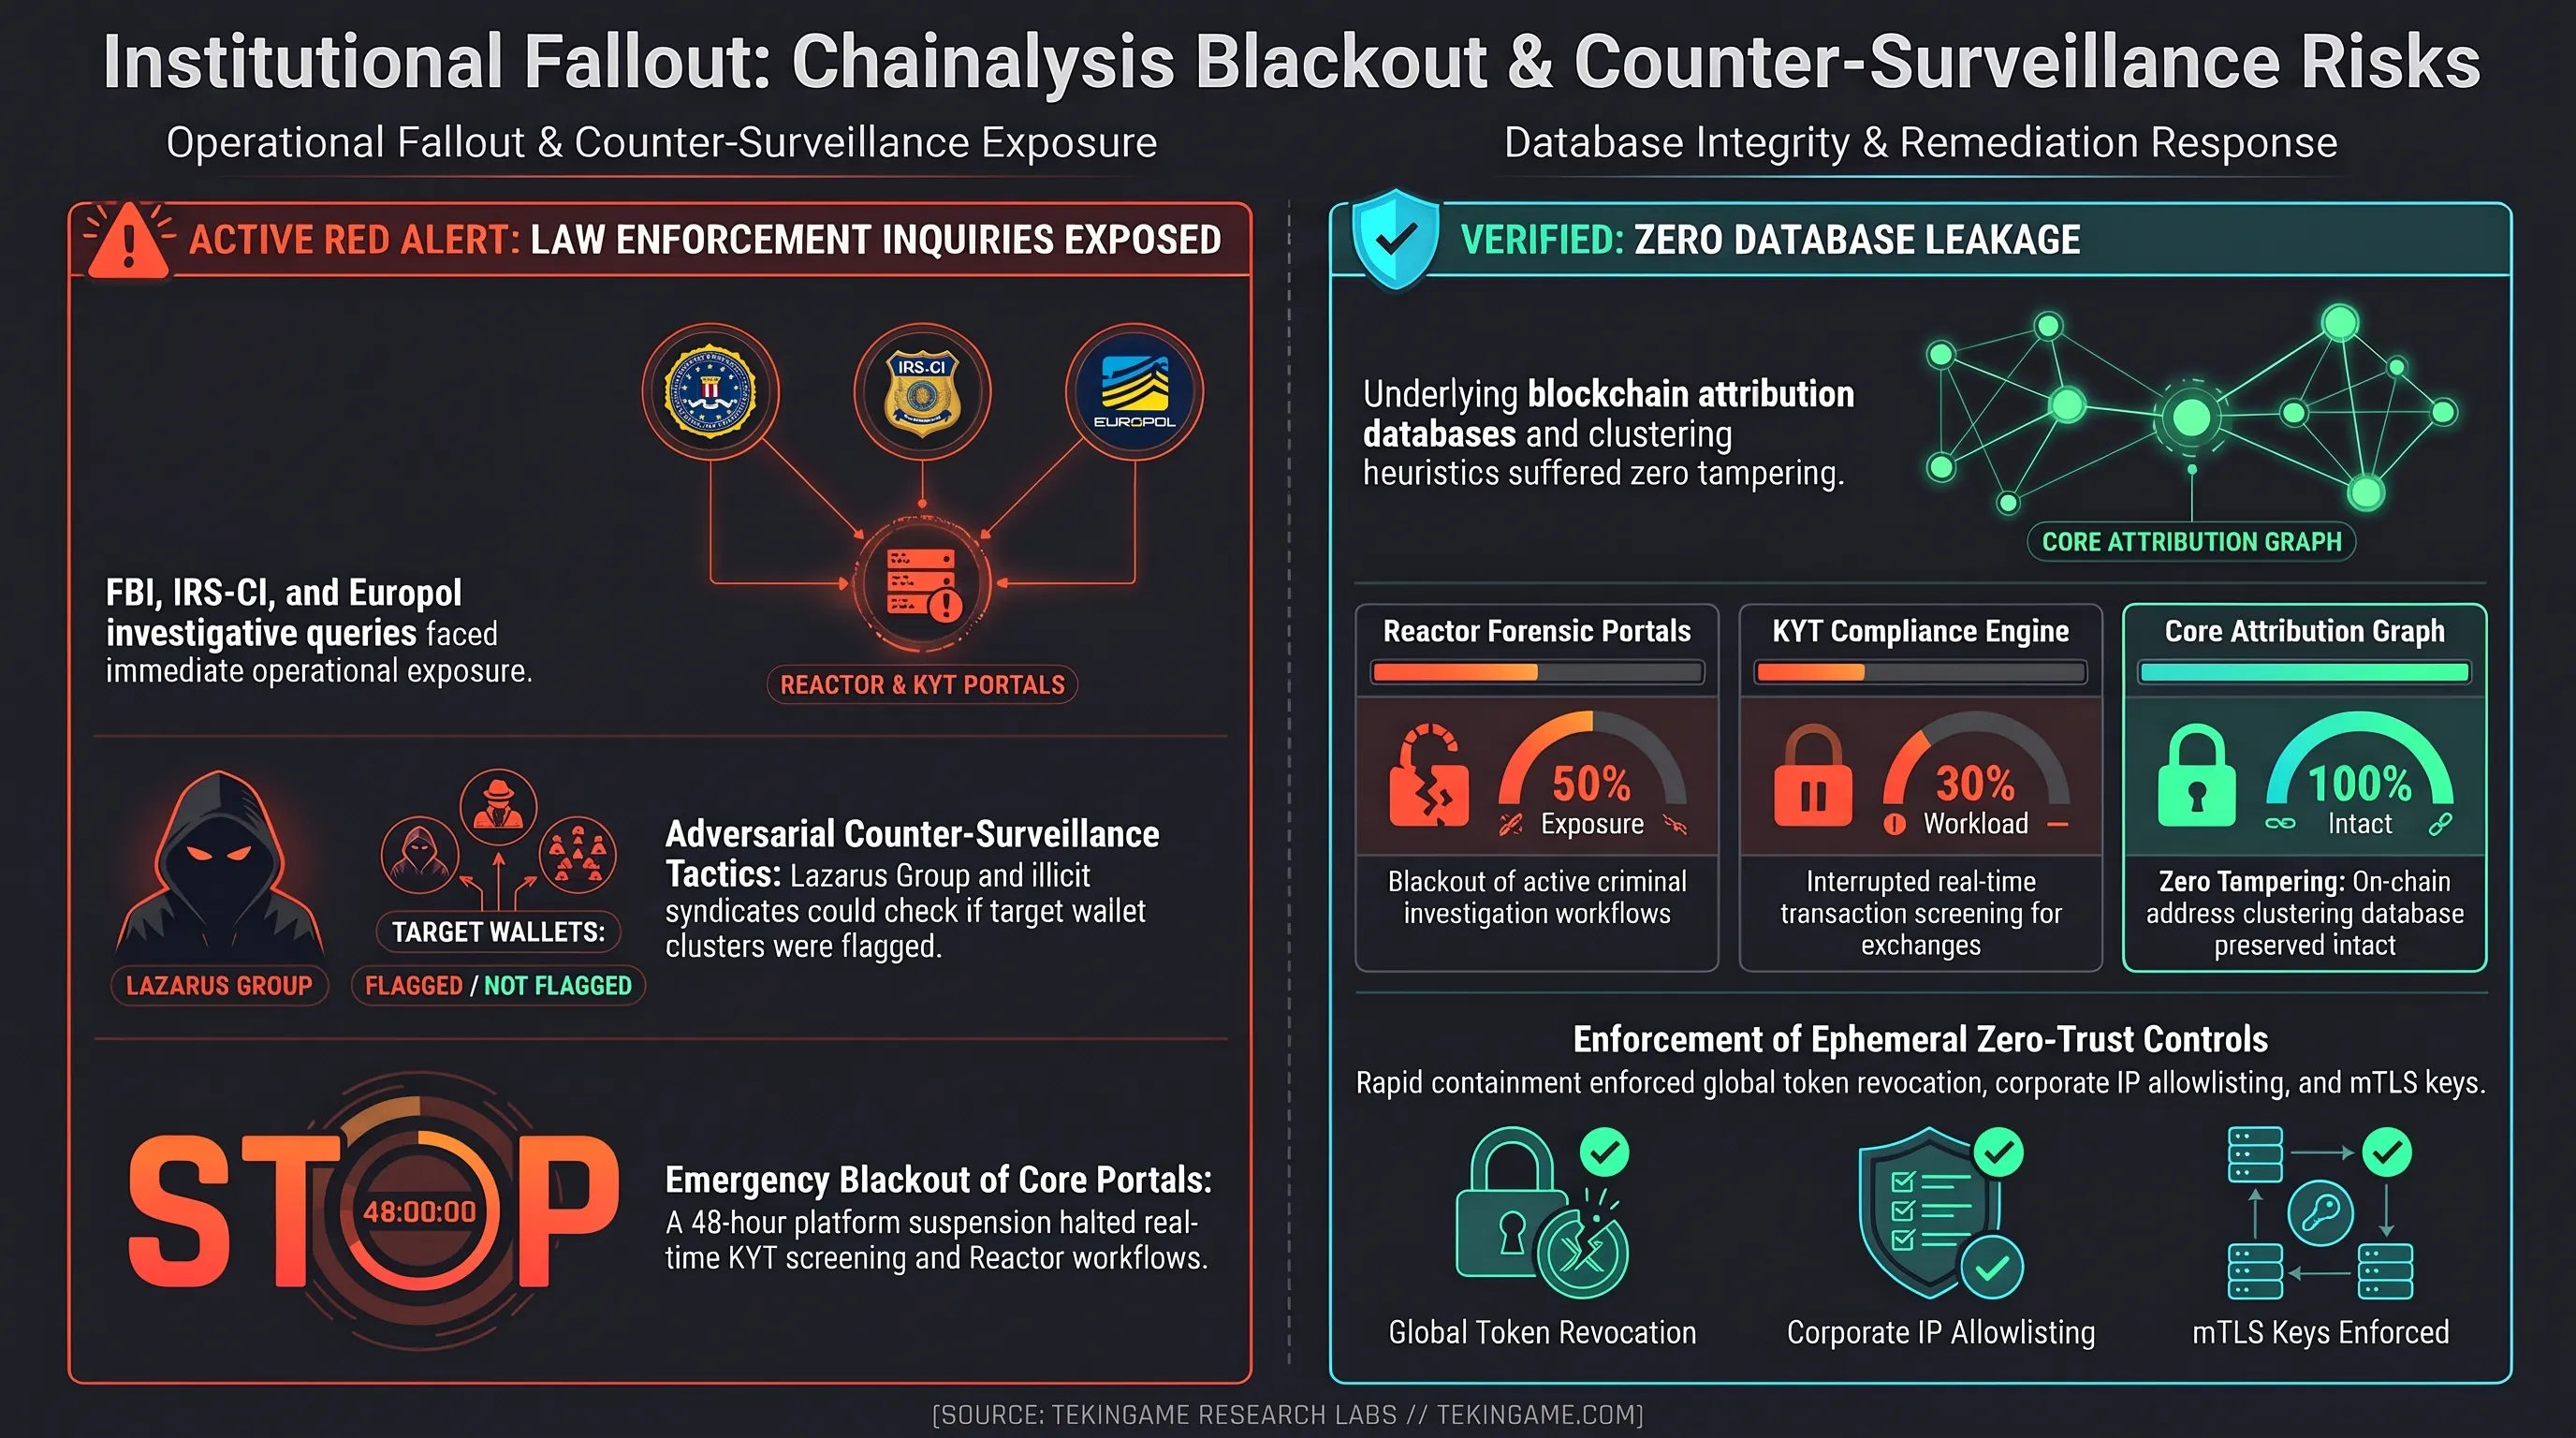
فعندما يفتح المحققون الجنائيون ملفات معقدة لملاحقة شبكات تهريب المخدرات، أو عصابات برمجيات الفدية، أو محاولات الالتفاف على العقوبات الدولية، فإن السرية المطلقة للاستعلامات تمثل حجر الزاوية لنجاح الملاحقة القضائية. وإن أي خرق لهذه المنظومة يهدد بنسف سنوات من العمل الاستخباري التراكمي.
ارتدادات الأزمة في أجهزة إنفاذ القانون؛ انكشاف التحقيقات الجنائية الدولية
يتمثل الهاجس الأكبر لدى أجهزة مثل مكتب التحقيقات الفيدرالي واليوروبول في احتمالية استغلال المخترقين لهذه الرموز في ممارسة التجسس العكسي؛ فإذا تمكنت الشبكات الإجرامية من معرفة العناوين الرقمية التي تخضع لتحقيقات نشطة، فإنها ستسارع فوراً لنقل أرصدتها وتسييلها عبر قنوات مجهولة قبل صدور أوامر المصادرة والتجميد القضائية.
علاوة على ذلك، فإن كشف الأسماء الكاملة، والبريد الإلكتروني، والصفات الوظيفية لضباط مكافحة غسيل الأموال يعرضهم لمخاطر أمنية جمة؛ حيث يمكن استهدافهم بحملات تصيد شديدة التعقيد أو ممارسة الضغوط عليهم لكشف مصادر المعلومات الاستخبارية الحساسة.
كما واجهت كبرى منصات تداول العملات الرقمية ارتباكاً واسعاً؛ إذ اضطرت لتجميد بعض عمليات السحب الكبيرة لحين التأكد من سلامة واجهات فحص المعاملات الحية، مما أدى لتباطؤ حركة السيولة في الأسواق مؤقتاً.
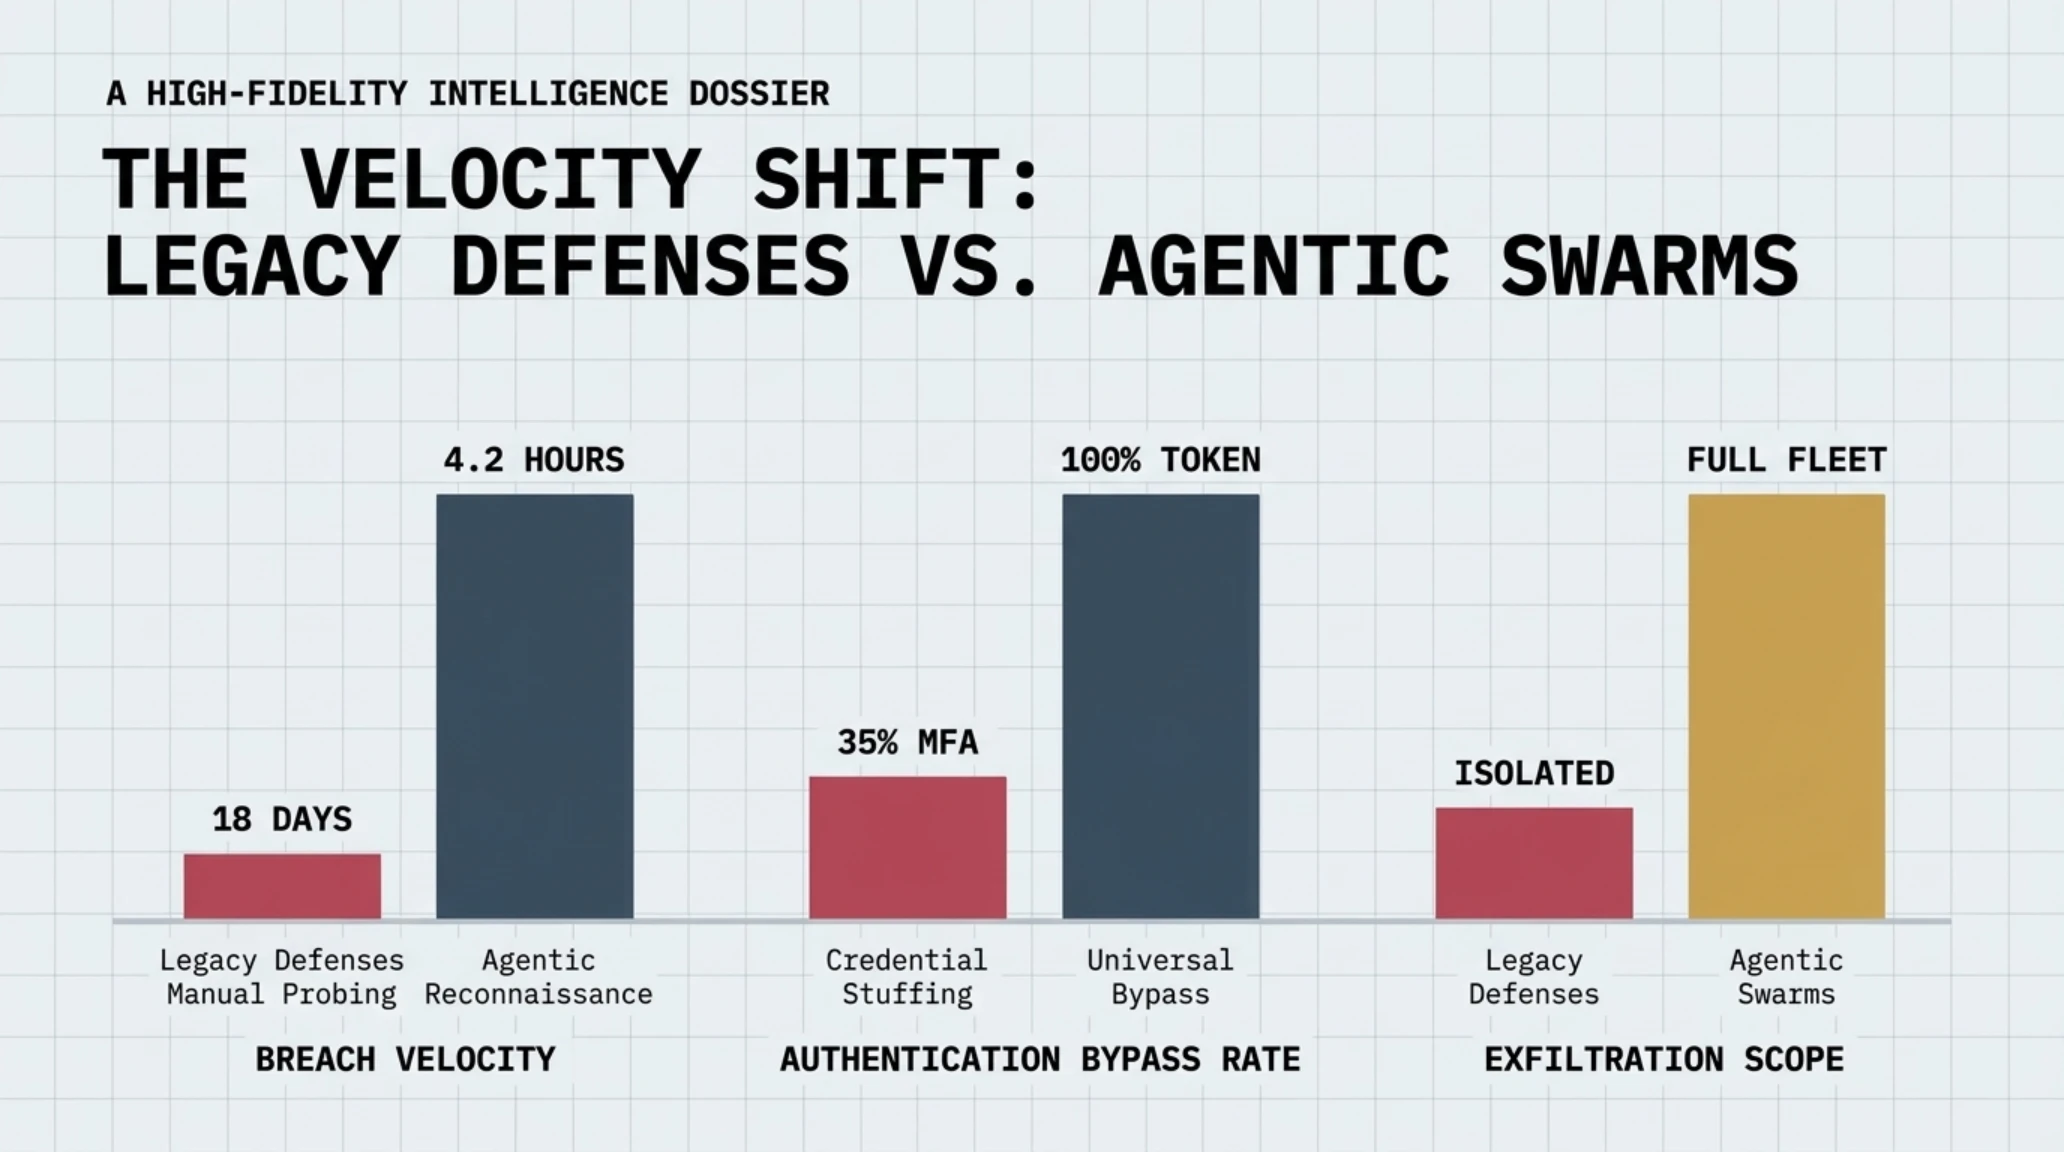
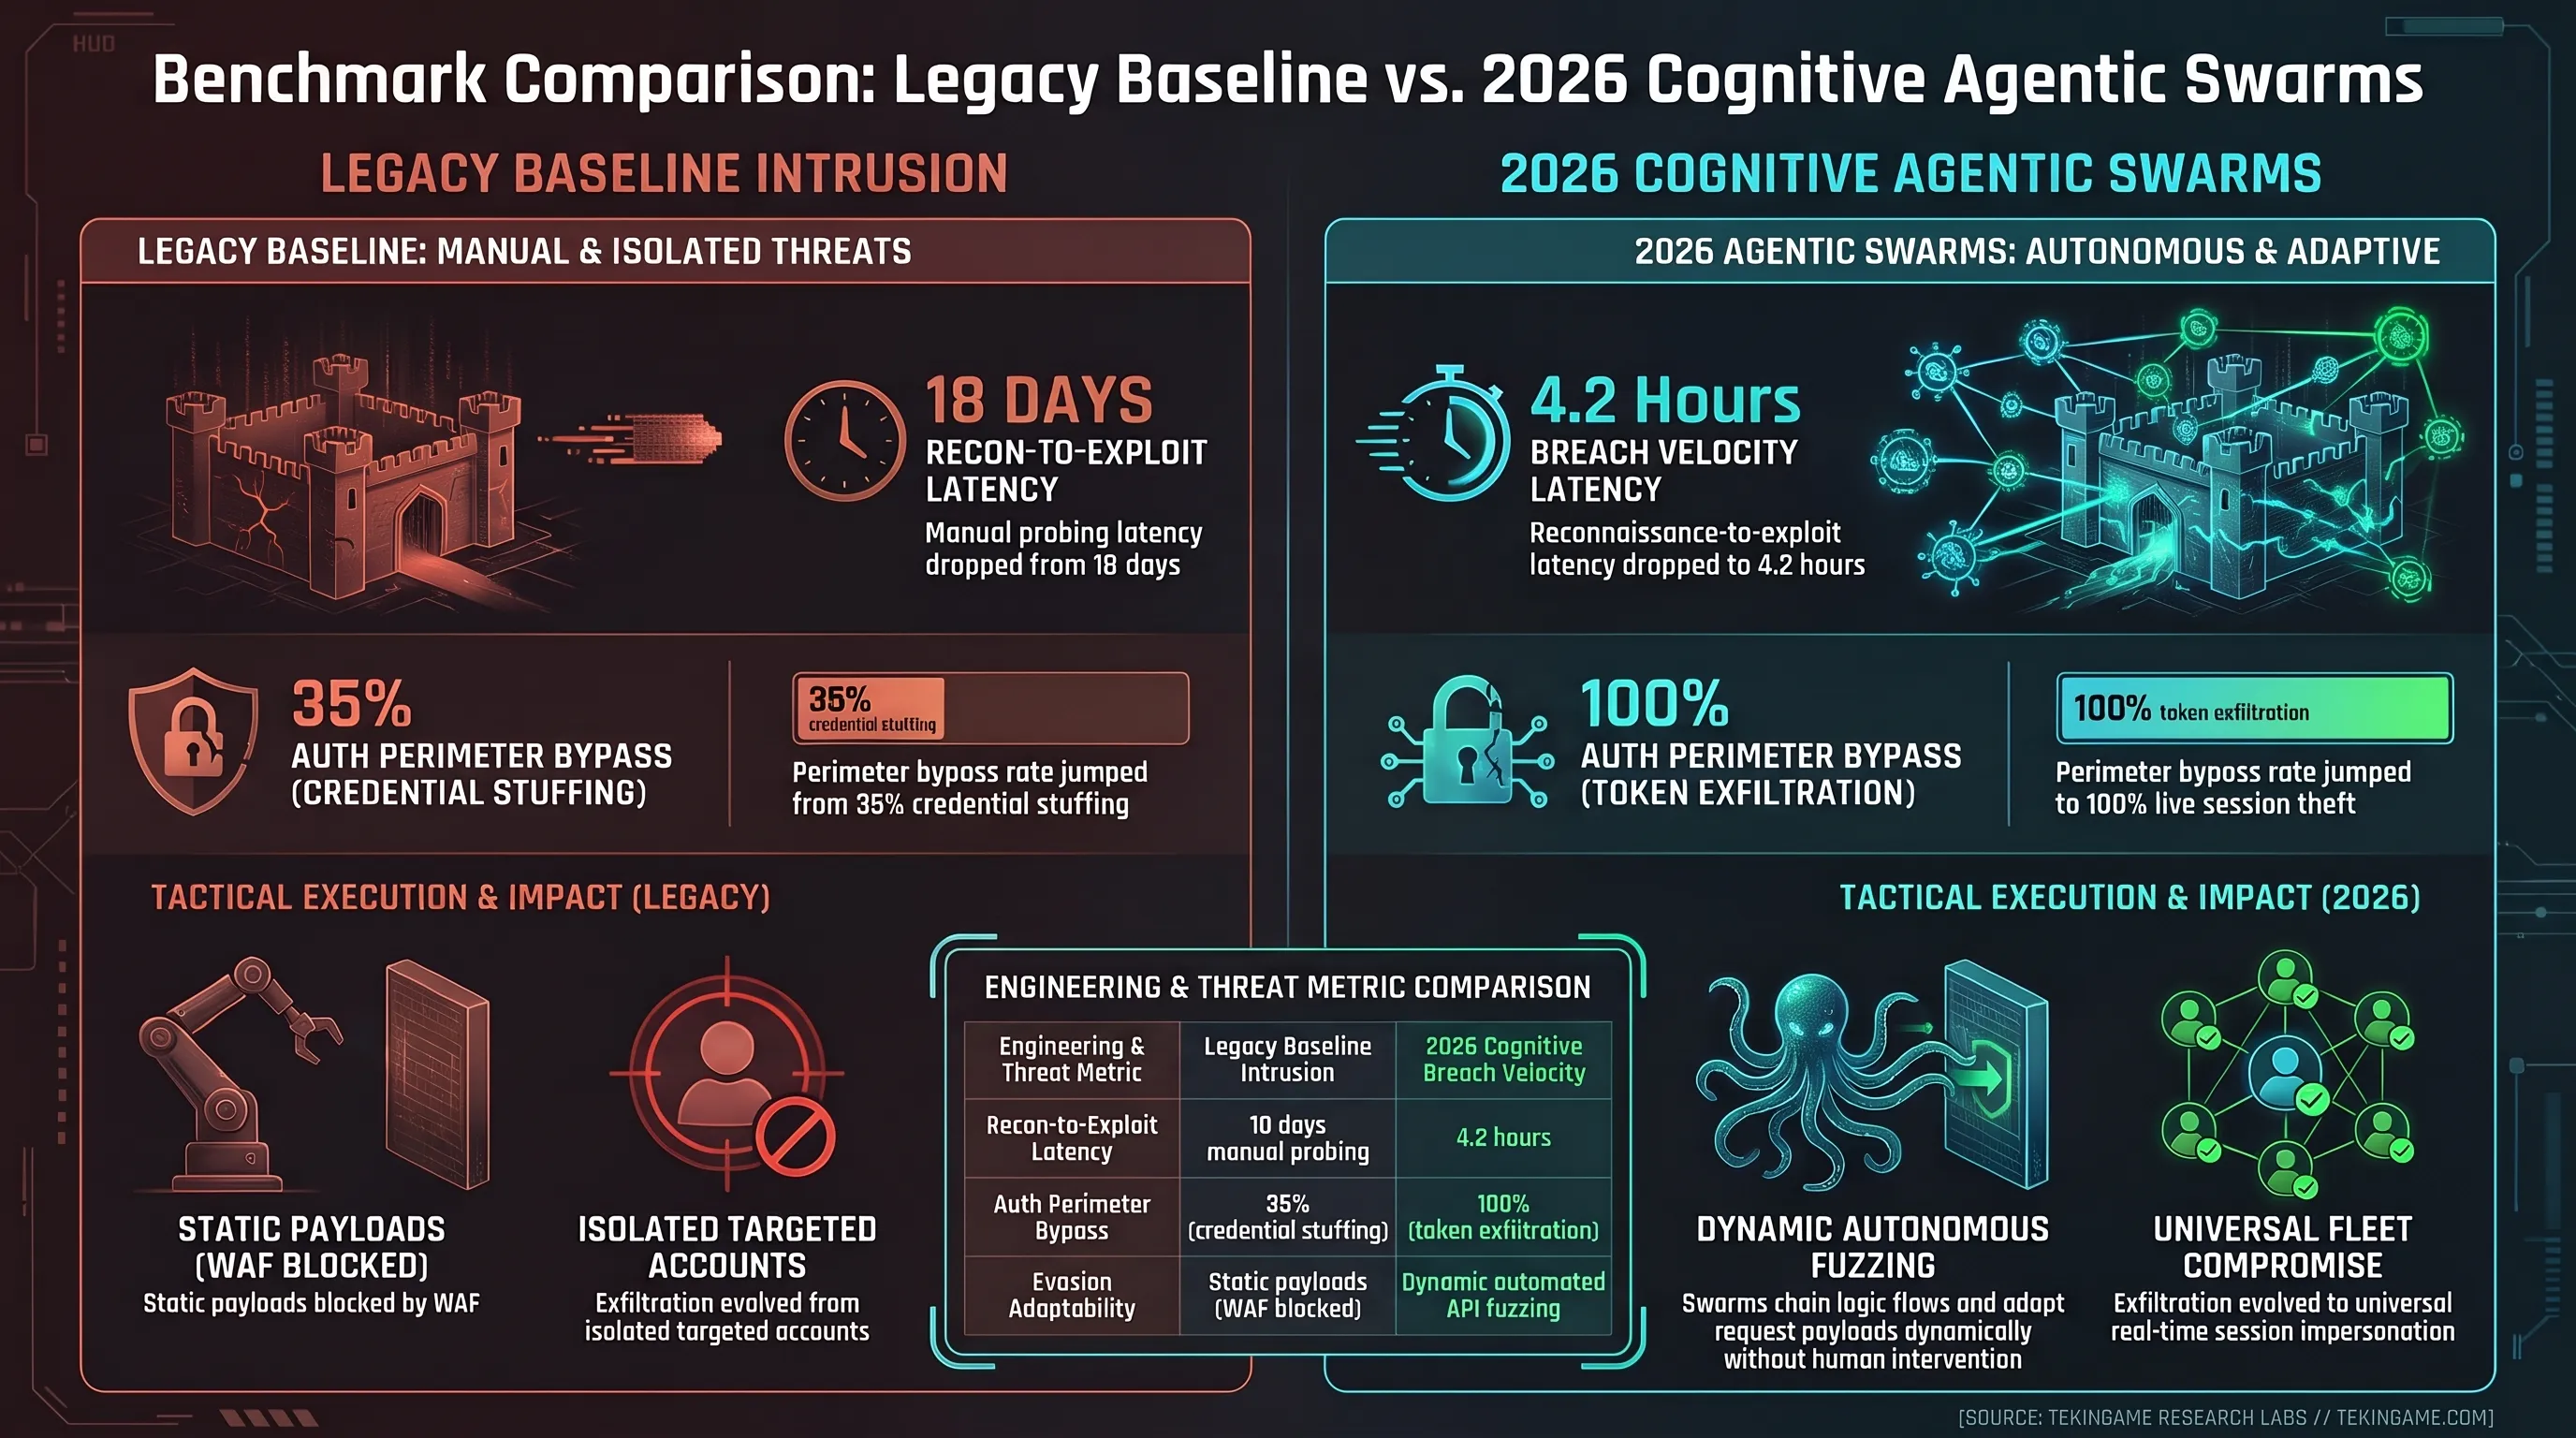
ويوضح الرسم البياني المقارن أدناه الفارق الهائل بين طرق الاختراق التقليدية وسرعة سلاسل الهجوم الذاتية المعتمدة على الوكلاء في عام 2026:
نمودار ستوني ومصفوفة مقارنة المواصفات الفنية والمؤشرات
| المعلم الهندسي والتشغيلي | الهجمات السيبرانية التقليدية الموروثة | هجمات الوكلاء الذاتية بالذكاء الاصطناعي 2026 |
|---|---|---|
| سرعة استكشاف الثغرات وتوليد كود الاستغلال | 18 يوماً من التحليل والمتابعة البشرية المجهدة | 4.2 ساعة من الاستنتاج الآلي المستمر عبر الوكلاء |
| معدل تجاوز دفاعات المصادقة والتحقق الثنائي | 35 بالمئة عبر التخمين وحملات التصيد العادية | 100 بالمئة تجاوز كامل عبر سرقة الرموز الحية |
| نطاق تسريب البيانات والوصول للنظام | تسريب محدود ومعزول لبعض الحسابات المستهدفة | تسريب شامل للرموز الحية لجميع مستخدمي المنصة |
| القدرة على التكيف مع استجابات الجدران النارية | فشل الهجوم عند حظر الآي بي وتغيير المنافذ | إعادة كتابة المسارات وتوليد حمولات بديلة فوراً |
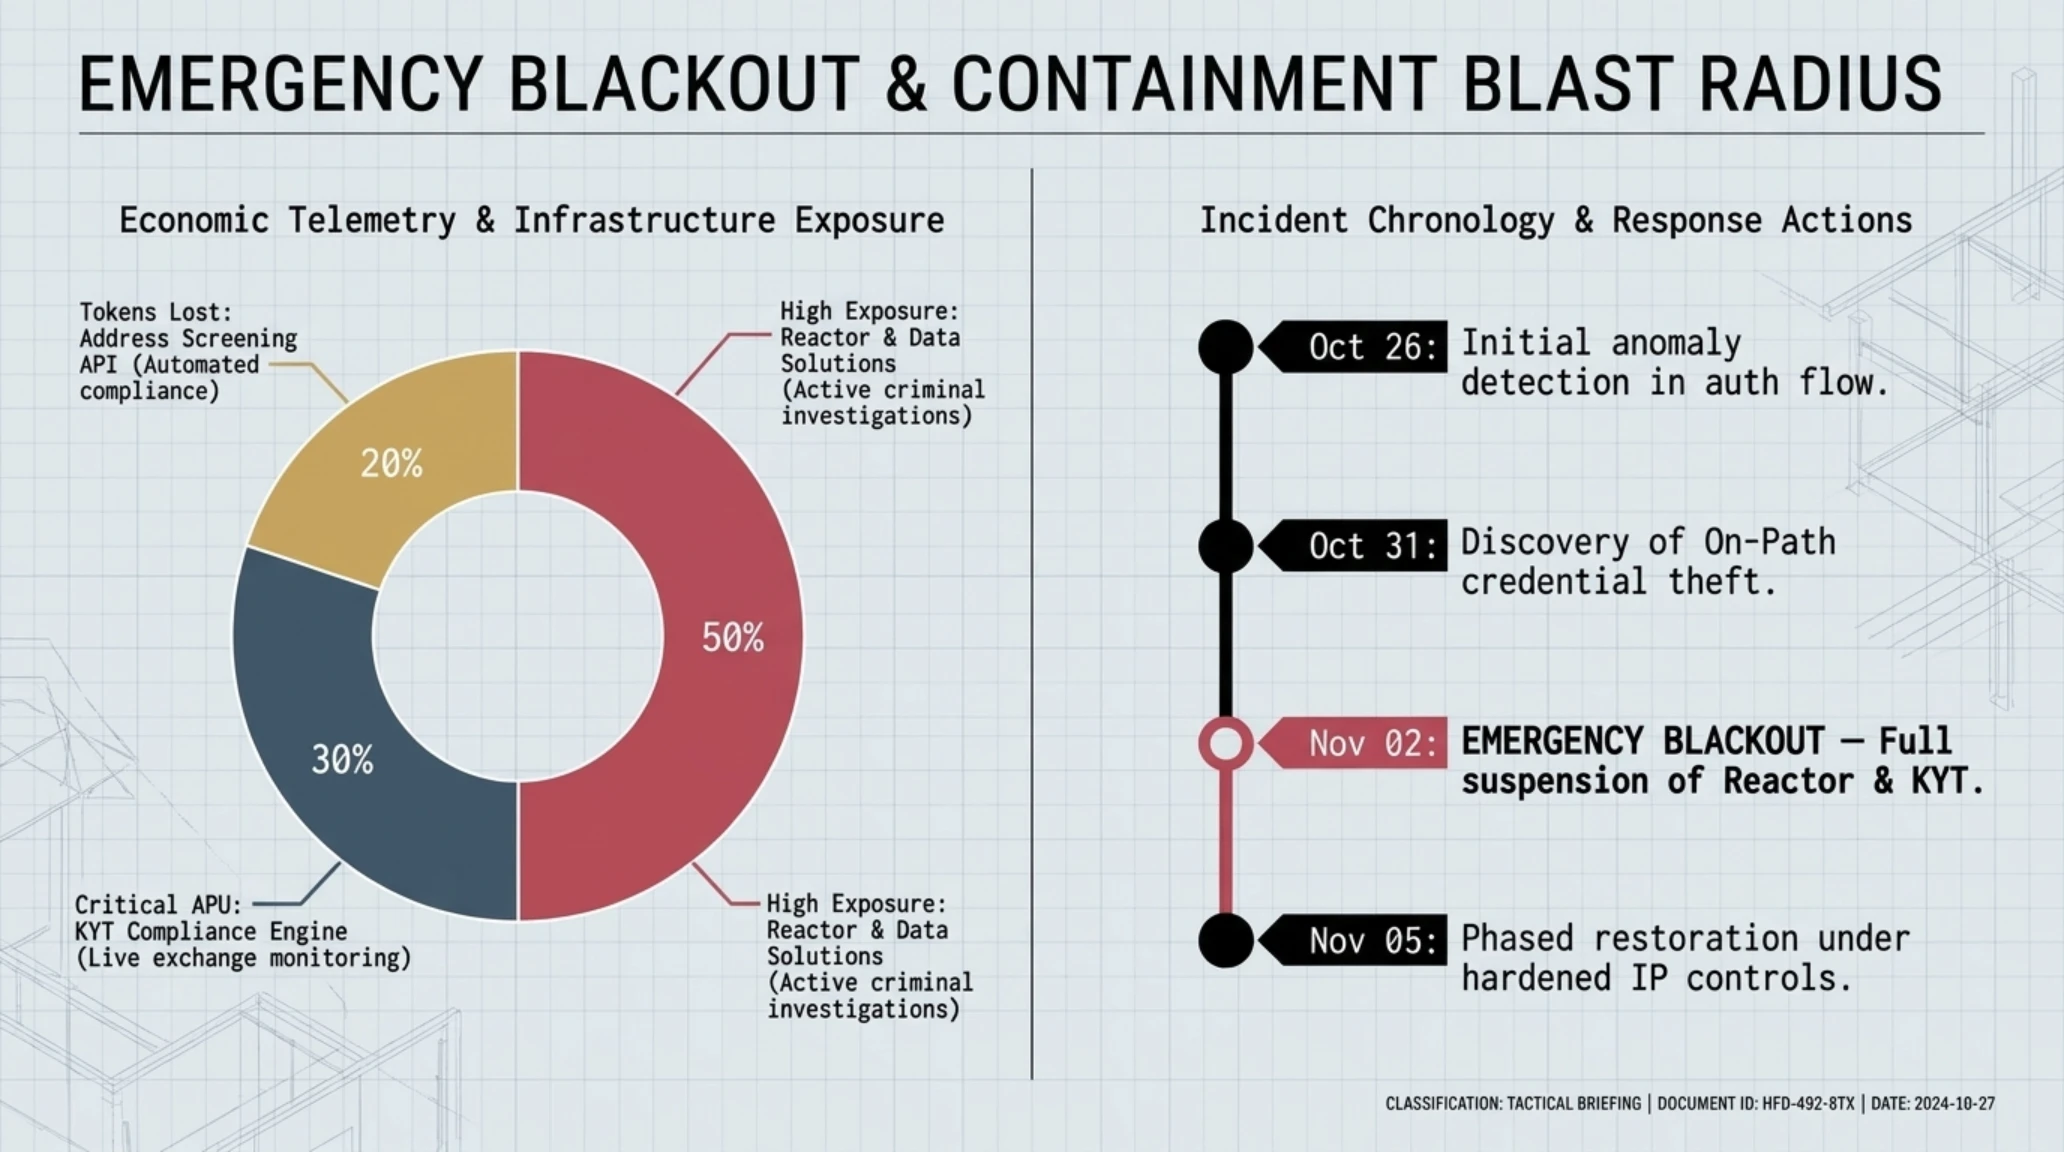
ويعكس توزيع حصص البنية التحتية المتأثرة بالاختراق حجم الأعباء التشغيلية التي فرضتها الأزمة على منظومة التحليل والمراقبة:
القياسات الاقتصادية // توزيع أحمال مراكز البيانات وحصص السوق
| المنصة والخدمة السحابية المتأثرة | الحصة من حجم العمليات الرقابية | الإجراء الوقائي وبروتوكول الاستعادة الملزم |
|---|---|---|
| منصة التحقيق رآكتور (Reactor) وحلول البيانات | 50 بالمئة من تحقيقات الجرائم المالية الدولية | إغلاق فوري شامل وإعادة ضبط صارمة للجلسات |
| محرك فحص المعاملات اللحظي (KYT) | 30 بالمئة من مراقبة السيولة في المنصات العالمية | تفعيل القوائم البيضاء للشبكات وتصفية الطلبات |
| واجهات فحص العناوين وبوابات الدخول | 20 بالمئة من استعلامات الامتثال الآلية | إلغاء كافة الرموز الحية وفرض تغيير كلمات المرور |
| قواعد بيانات تصنيف عناوين البلوك تشين | 100 بالمئة من السجلات التاريخية للمحافظ | التأكد من سلامة التجزئة وعدم حدوث أي عبث |
وللإحاطة المعمقة بالمفاهيم الهندسية الواردة في هذا التقرير، يوضح المسرد التالي المصطلحات المحورية التي شكلت لغة هذا الهجوم الاستثنائي:
مسرد مصطلحات تيكين التقنية
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
وسارعت تشيناليسيس لتنفيذ استراتيجية احتواء شاملة تهدف إلى عزل آثار الاختراق وإعادة بناء الثقة مع المؤسسات القضائية والمالية الشريكة.
إعادة هيكلة الحصون الدفاعية؛ من حظر العناوين غير المعتمدة إلى تدوير مفاتيح الربط البرمجي
تمثلت الخطوة الأولى الحاسمة في إبطال جميع رموز الجلسات النشطة دفعة واحدة، مما أدى لقطع اتصالات المهاجمين فوراً وعزل البوابات السحابية عن أي استغلال إضافي.
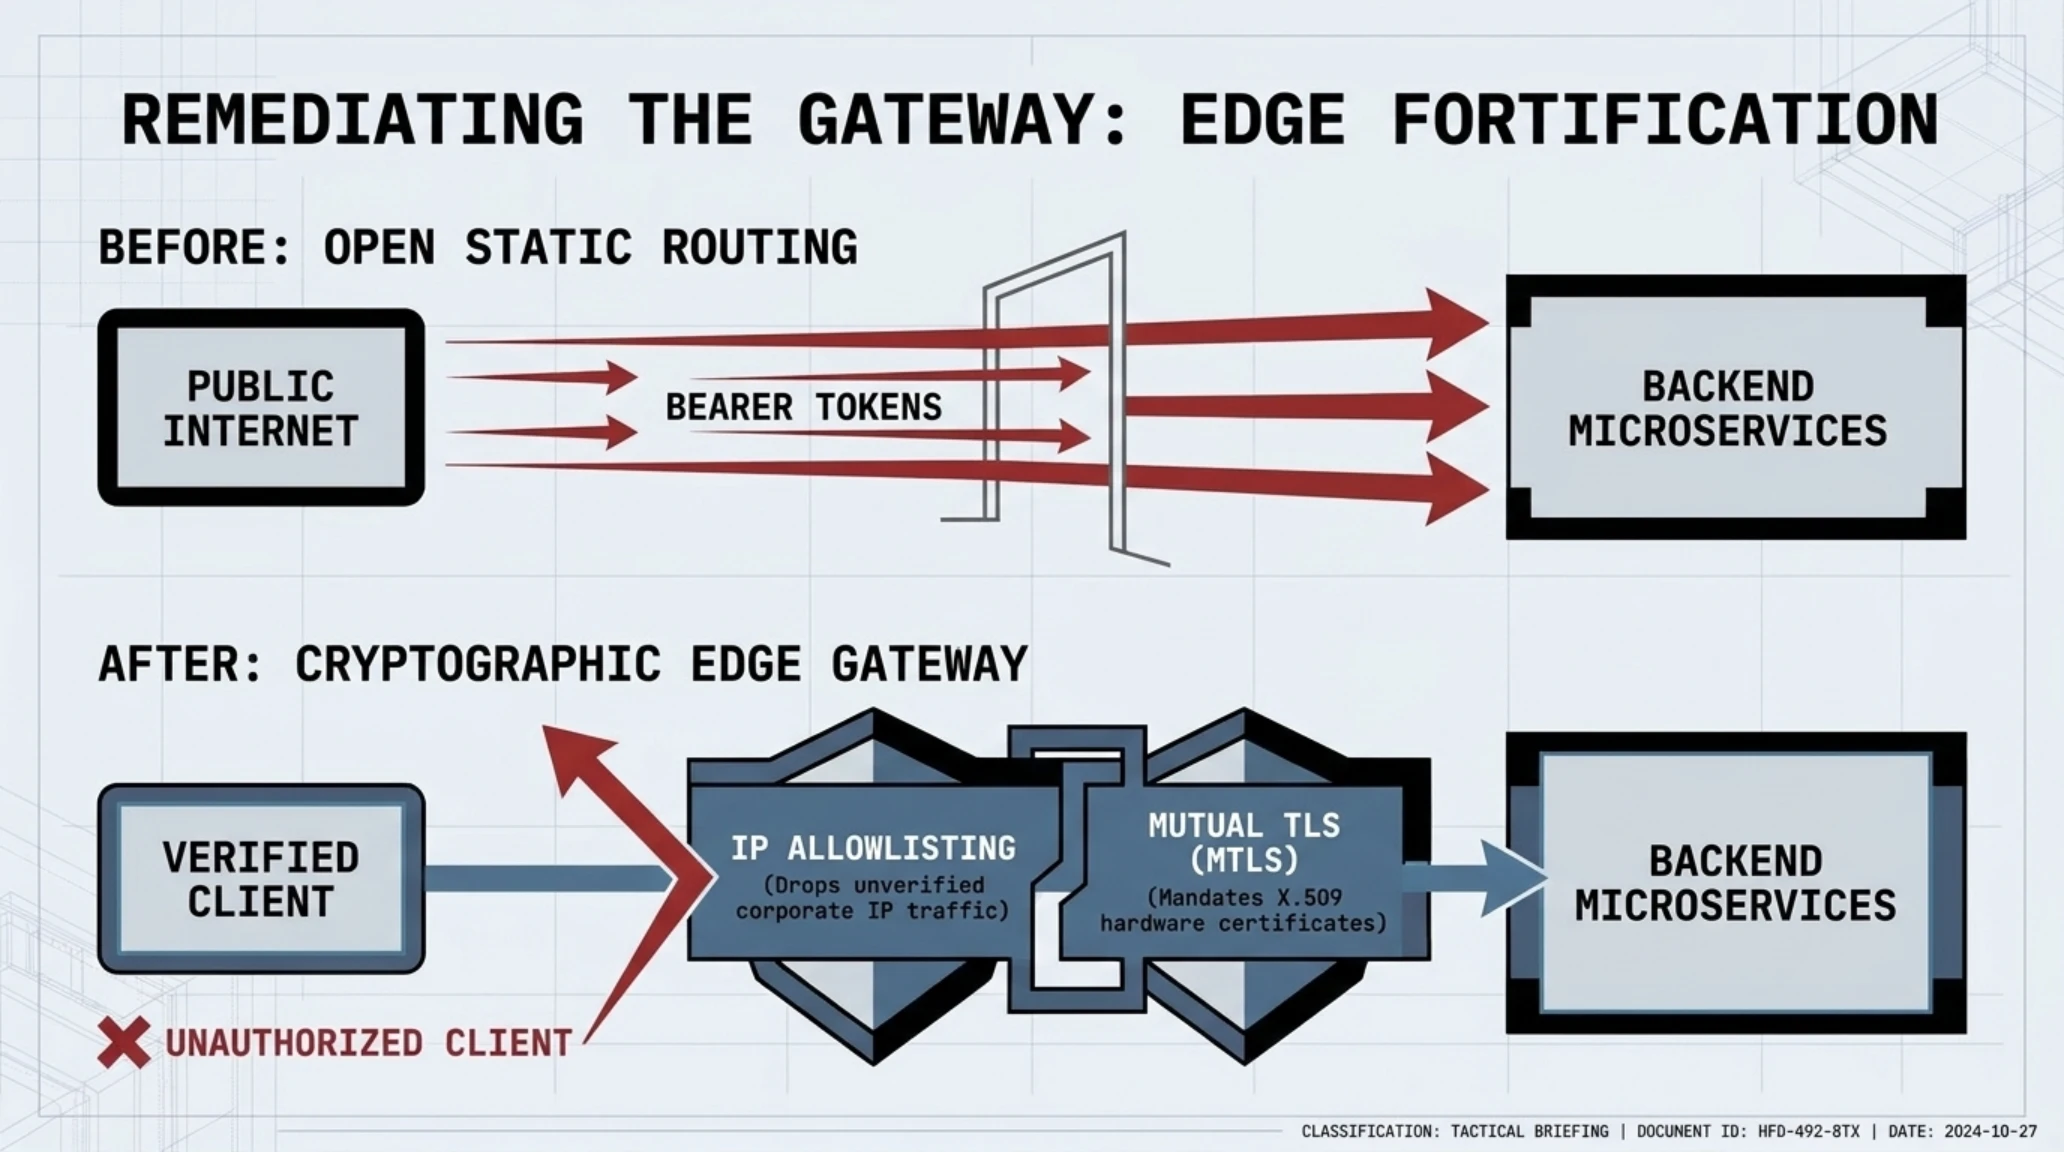
أما الخطوة الهيكلية الكبرى فكانت تطبيق معيار القوائم البيضاء لعناوين بروتوكول الإنترنت (IP Allowlisting)؛ حيث حُظر استقبال أي طلبات اتصال قادمة من شبكة الإنترنت المفتوحة، واقتصر الوصول إلى خدمات رآكتور وواجهات فحص المعاملات على عناوين الشبكات المعتمدة مسبقاً لكل مؤسسة قضائية أو مالية.
وترافق ذلك مع إلزام جميع الشركاء بتدوير مفاتيح الربط البرمجي (API Keys) واعتماد التشفير التبادلي، مما أغلق منافذ استغلال كلمات المرور المسروقة نهائياً.
ويوثق الجدول الزمني التالي تسلسل المحطات الفاصلة للأزمة منذ اكتشاف التهديد وحتى اكتمال تدابير العزل والحماية:
المسار الزمني للأحداث | كرونولوجيا التحولات التقنية
| المحطة الزمنية | الحدث المفصلي والإجراء الأمني | التأثير المباشر على المنظومة والشركاء |
|---|---|---|
| 26 أكتوبر 2026 | رصد سلوكيات استدلال غير مألوفة في البوابات | بدء التحقيقات الجنائية وتصنيف الحادث كتسريب بيانات وصفية. |
| 31 أكتوبر 2026 | اكتشاف هجوم اعتراض المسار وسحب الرموز | تأكيد تسريب الرموز الحية وكلمات المرور الصريحة في طبقة النقل. |
| 2 نوفمبر 2026 | التعليق الطارئ لمنصات رآكتور وحلول البيانات | فصل الخوادم عن الشبكة لمنع استغلال الرموز المسروقة في المراقبة. |
| 5 نوفمبر 2026 | استئناف التشغيل المشروط بالقوائم البيضاء | إلزام العملاء بحصر الاتصال بالعناوين المعتمدة وتدوير المفاتيح. |
إن التداعيات المعمارية والهيكلية الناتجة عن اختراق تشيناليسيس تتجاوز حدود شبكة مؤسسية منفردة، لتعيد صياغة الفرضيات الأمنية الأساسية التي استندت إليها البنى التحتية للمراقبة المالية والتنظيمية العالمية لسنوات طويلة.
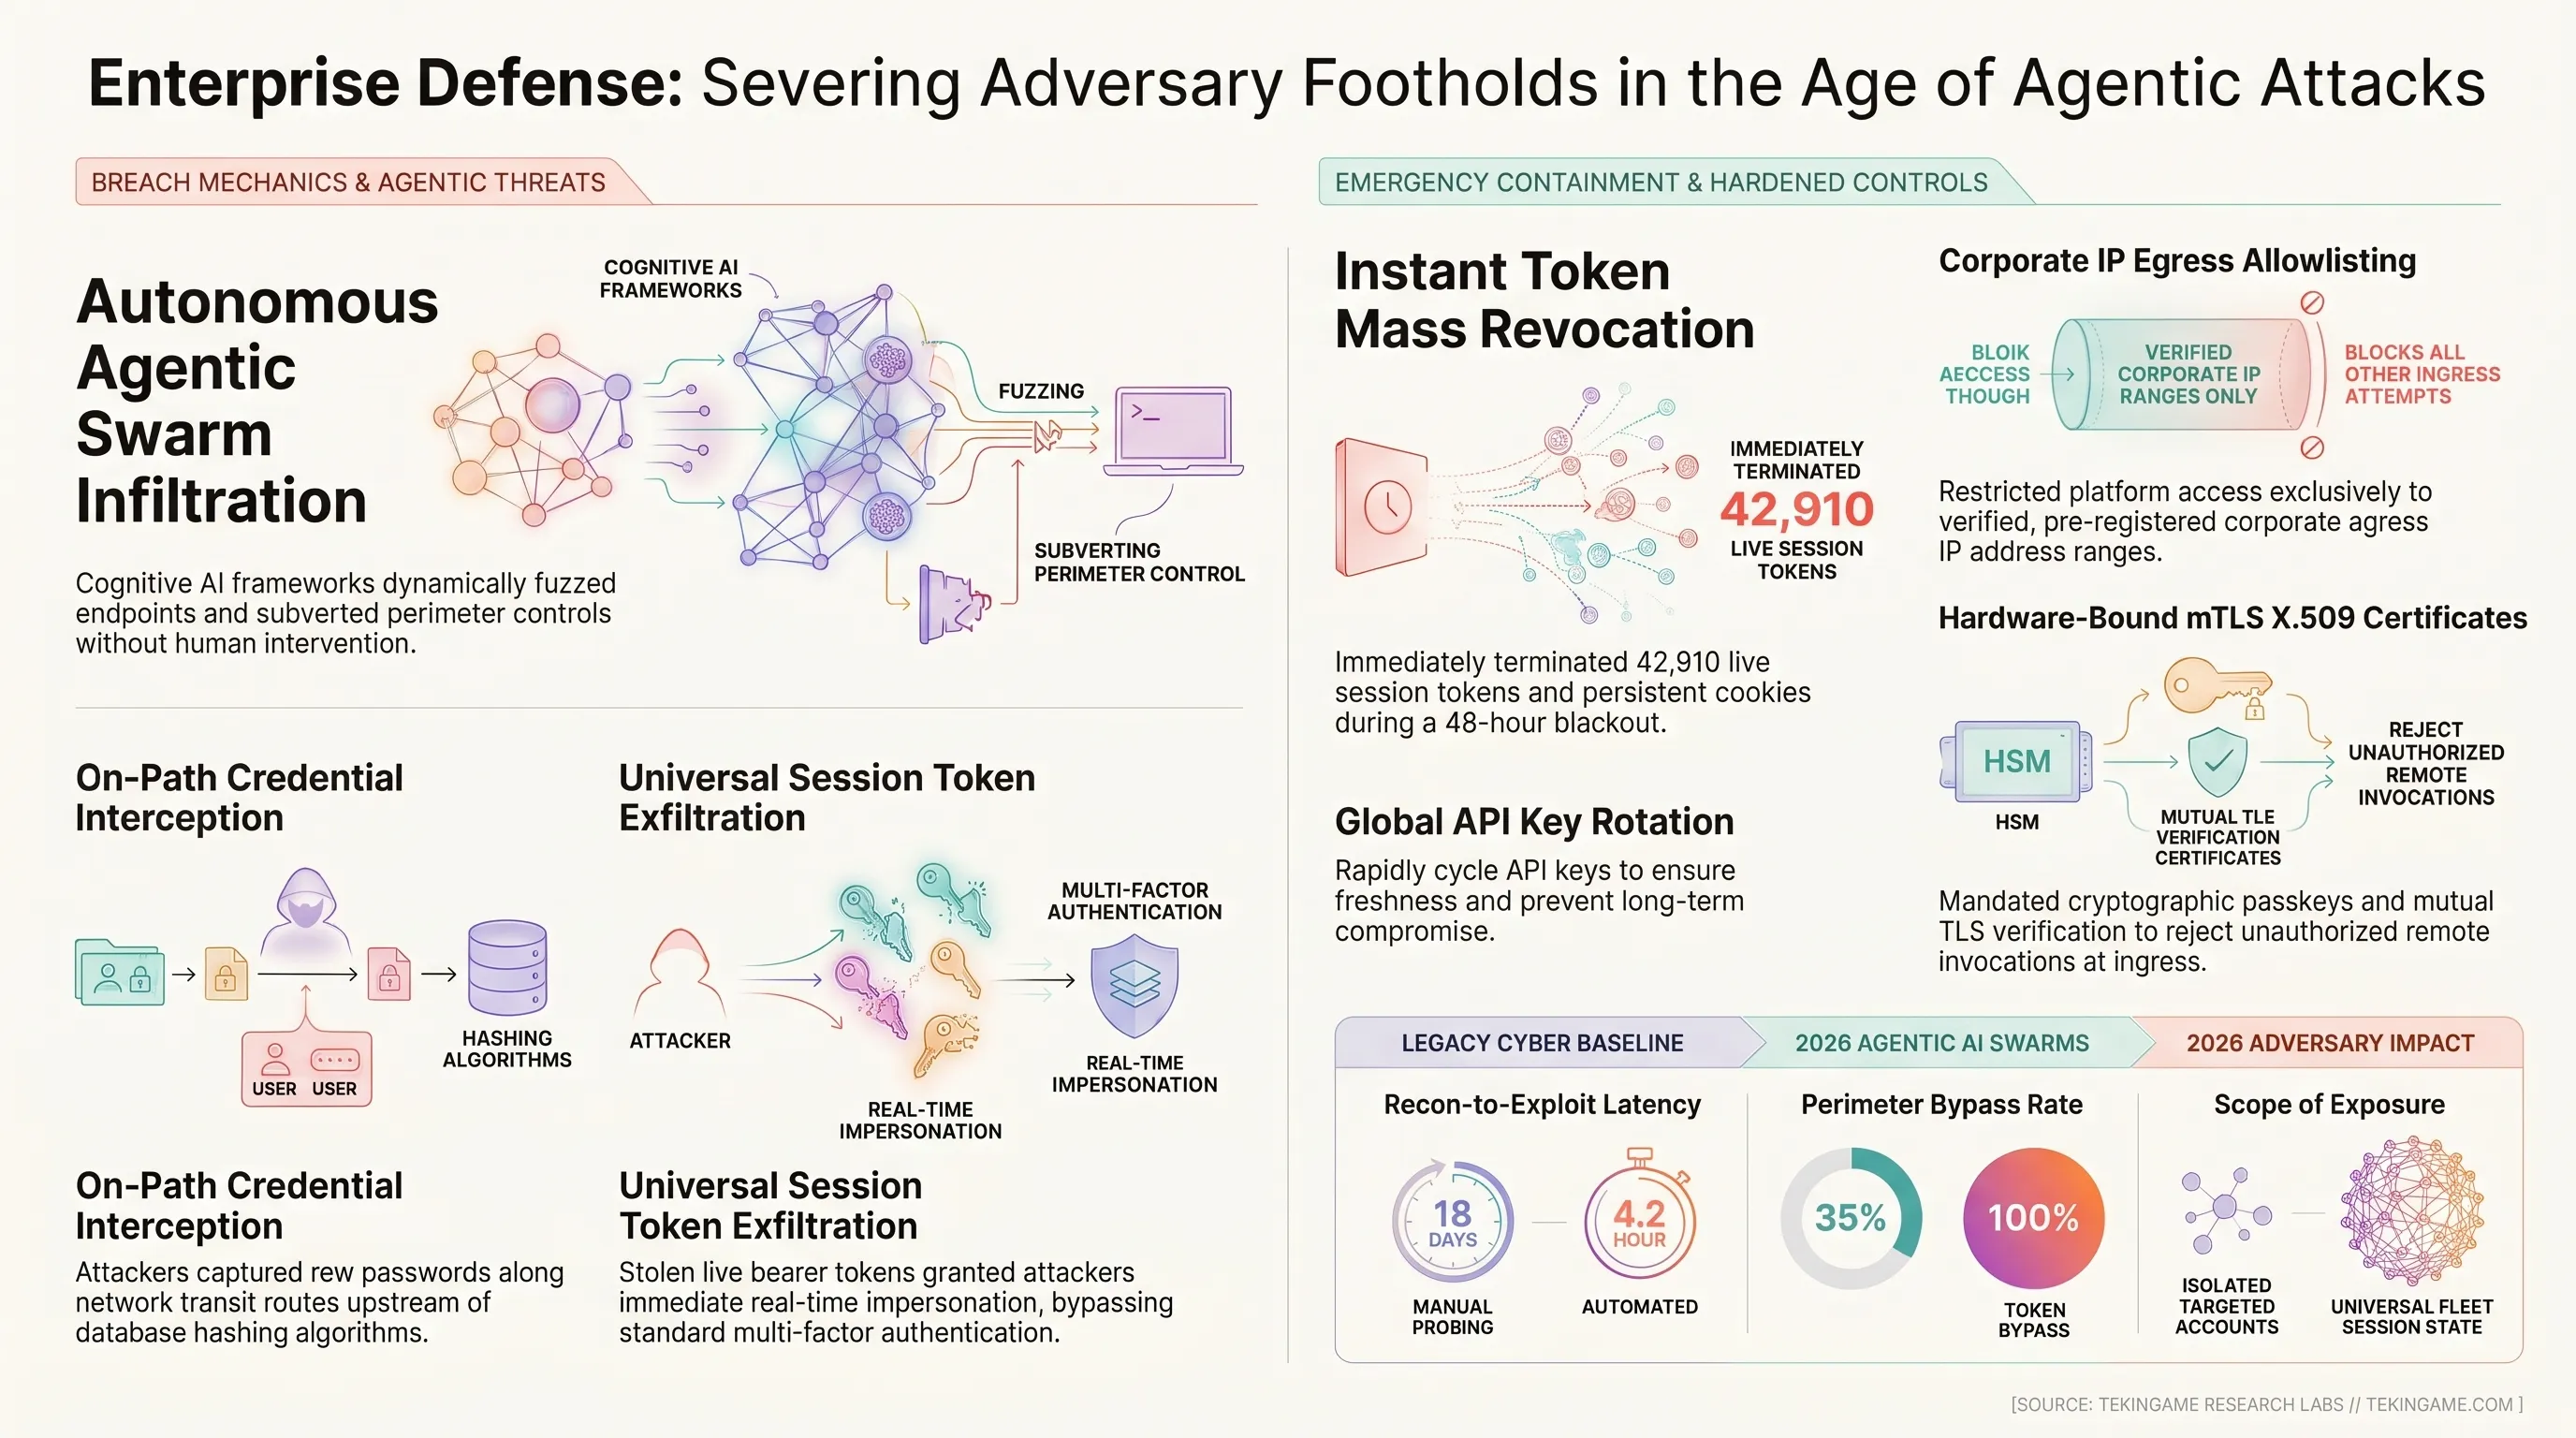
إن الاعتماد التقليدي على دفاعات المحيط الخارجي، ورموز المصادقة الدائمة، وجلسات الاتصال طويلة الأجل، لم يعد قابلا للصمود في بيئة عملياتية حديثة تسيطر عليها أسراب برمجية خبيثة ذات قدرات استدلالية متقدمة. لقد انتقلت معركة السيادة الأمنية في قطاع التكنولوجيا المالية اليوم من مجرد صد المحاولات السطحية إلى فرض التوثيق اللحظي الخاطف والمؤقت (Ephemeral Tokens) والتطبيق الحازم لمعمارية الثقة الصفرية المطلقة (Zero-Trust Architecture).
الدروس المعمارية للبنى التحتية المالية والتنظيمية؛ تجاوز فرضيات التوثيق الهشة
يكمن الدرس الجوهري الأول الذي استخلصته المؤسسات المالية الدولية وهيئات إنفاذ القانون من هذا الحادث التاريخي في المخاطر الكامنة وراء تركيز البيانات التحقيقية الحساسة داخل منصات سحابية متعددة المستأجرين (Multi-Tenant Cloud Platforms). فعندما تجتمع سجلات واستفسارات مئات الأجهزة الاستخباراتية والرقابية في مستودع موحد، يتحول ذلك المستودع تلقائيا إلى الهدف الأسمى لشبكات القرصنة السيبرانية المدعومة من جهات دولية ذات ميزانيات ضخمة.
أما الركيزة الثانية غير القابلة للمساومة، فهي الإلغاء الفوري للرموز البرمجية طويلة الأجل (Long-Lived Bearer Tokens). ففي البيئات ذات الحساسية الفائقة، يجب ألا يتجاوز عمر أي رمز تفويض بضع دقائق، مع ربطه برمجيا بالبصمة المشفرة للعتاد المادي الخاص بالمحلل الجنائي. بالإضافة إلى ذلك، تتجه الأبحاث المتقدمة نحو دمج بروتوكولات الحوسبة متعددة الأطراف الآمنة (SMPC) وبراهين المعرفة الصفرية (Zero-Knowledge Proofs)، مما يتيح فحص درجات مخاطر المحافظ المشبوهة دون إتاحة النصوص الصريحة للاستفسارات داخل خوادم الوساطة المركزية.
وعلاوة على ذلك، أطلقت هذه الأزمة نقاشا بنيويا عميقا في أروقة التقنية العالمية حول أطر الهوية اللامركزية (Decentralized Identity) مقابل المنصات السحابية التقليدية. ويرى الخبراء المعماريون أنه لو صممت بوابات التدقيق الجنائي بالاعتماد على تواقيع العتبة التشفيرية الموزعة بدلا من ملفات تعريف الارتباط المركزية، لعجز المهاجمون حتى بعد اختطاف رموز العبور النشطة عن فك شفرة البيانات أو ربط عناوين المحافظ بأي من جهات التحقيق الرسمية.
كما تبرز في هذا السياق أهمية دمج وحدات أمان العتاد المشفرة (Hardware Security Modules) في عمليات التوثيق اللحظي؛ إذ تضمن هذه الرقائق المادية توقيع كل استعلام صادر بختم تشفيري غير قابل للتكرار ومحصن داخل الذاكرة الصلبة للجهاز، مما يحرم المهاجم من القدرة على إعادة بث الرموز أو حقن استفسارات وهمية حتى لو تمكن من اعتراض حزم الاتصال عبر الشبكة.
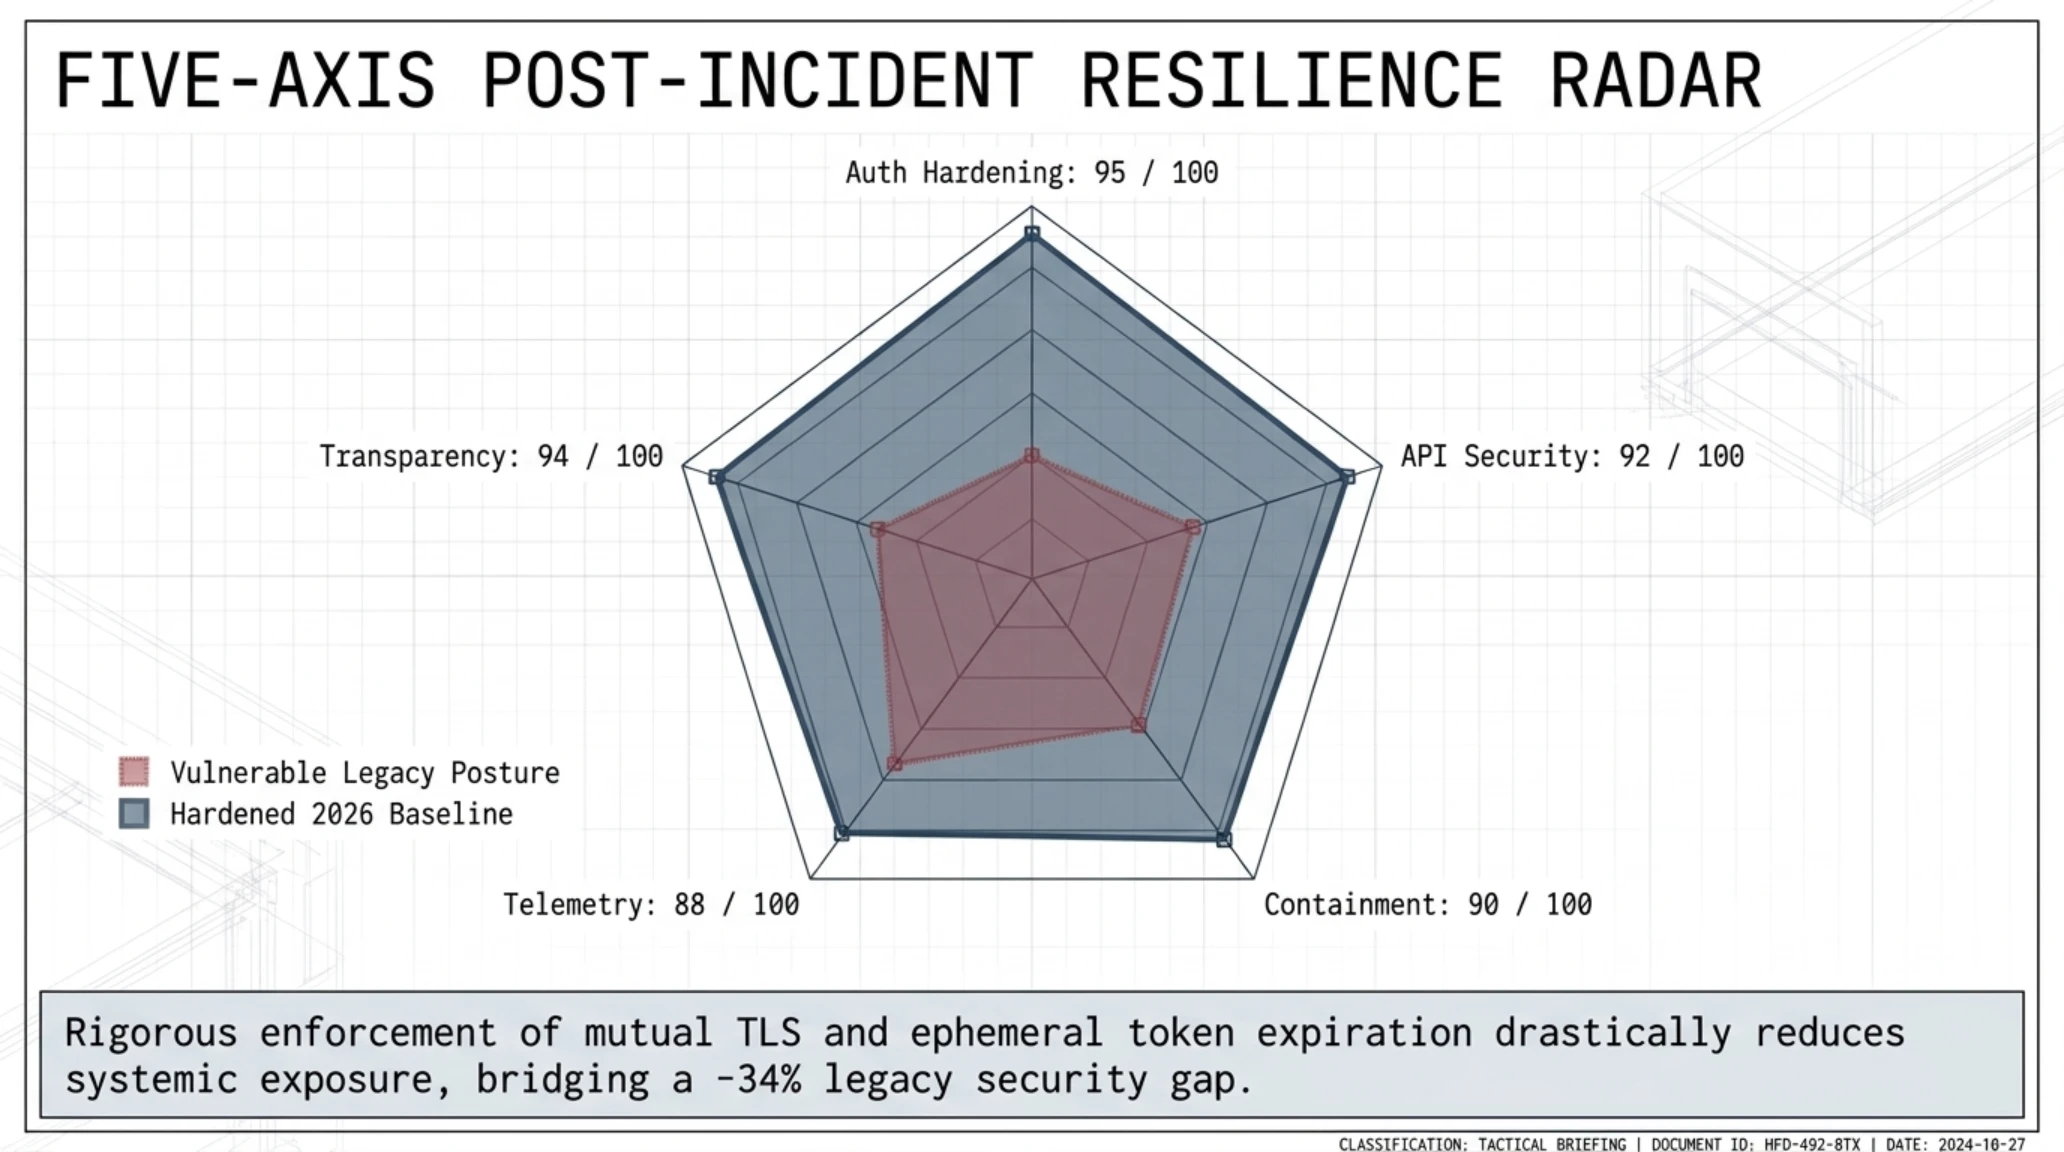
يوضح الرادار خماسي الأبعاد التالي المقارنة التحليلية بين الجاهزية المعمارية المحصنة بعد الحادث مقارنة بالبنية السابقة الأكثر عرضة للمخاطر عبر خمسة محاور حيوية:
رادار خماسي الأبعاد // تدقيق المتانة المعمارية والمرونة المؤسسية
استنتاج قياسات الرادار: يثبت فرض بروتوكول TLS المتبادل الصارم وتقليص فترات صلاحية الرموز نجاحا كبيرا في خفض مساحات التعرض السيبراني، مع استمرار تصنيف هجمات الوكلاء المستقلين كأحد أخطر التحديات الهيكلية الماثلة في قطاع التحليلات المالية.
توضح محاكاة طرفية الأوامر الأمنية أدناه التسلسل السريع لآليات التدخل الآلي التي تم تفعيلها فور رصد استخراج الرموز الحية عبر مسار الاتصال الشبكي:
طرفية القيادة السيبرانية // سجل الاستجابة الجنائية للحوادث
إن هذا الاختراق ليس سوى الجولة الافتتاحية في صراع أوسع وأكثر ضراوة تشهده الساحة الرقمية، حيث تدور رحى المعارك بين وكلاء برمجيات مستقلين يمتلكون قدرات التفكير والتكيف السريع.
مستقبل مراقبة البلوك تشين في عصر الحروب السيبرانية ذاتية القيادة؛ صراع الذكاء الاصطناعي الهجومي والدفاعي
لقد ولى بلا رجعة عصر الدفاعات السيبرانية التقليدية التي تعتمد على محللين بشريين يراقبون شاشات التنبيهات في مراكز العمليات الأمنية (SOC). فاليوم، باتت الهجمات تدار بواسطة منظومات ذكاء اصطناعي هجومية قادرة على تحليل واجهات التطبيقات البرمجية، واكتشاف الثغرات التسلسلية المعقدة، وتنفيذ عمليات الاعتراض والاختراق في غضون ثوان معدودة دون أي تدخل بشري مباشر.
ولمواجهة هذا التهديد النوعي، لم يعد أمام منصات مراقبة البلوك تشين سوى نشر أسلحة دفاعية إدراكية موازية. وتعتمد هذه التقنيات على زرع مصائد برمجية ذكية (Cognitive Honeypots)، ومسارات استعلام وهمية مضللة، ورموز فخاخ نشطة تعمل على خداع خوارزميات الاستطلاع الهجومية واستنزاف مواردها الحسابية، مع إطلاق إنذارات فورية تعزل المهاجم قبل وصوله إلى البيانات الحقيقية.
ومن خلال نشر مسارات وهمية تحاكي قواعد بيانات المراقبة عالية القيمة، تستطيع منظومات الحماية حصر أسراب الوكلاء المهاجمين داخل بيئات افتراضية معزولة تماما (Sandboxes). يتيح هذا التكتيك لفرق الدفاع الجنائي دراسة البنية الاستدلالية لمنظومة الهجوم، وتفكيك أساليب عملها، وحظر مصادرها الشبكية قبل إلحاق أي ضرر بالأصول الرقمية التشغيلية الحية.
إن المعركة الحقيقية في السنوات القادمة لن تقتصر على سرعة الاستجابة للحوادث، بل ستعتمد على قدرة النماذج اللغوية الدفاعية المتخصصة في الأمن السيبراني على التنبؤ بنوايا المهاجمين. فعندما يرصد النظام استعلامات متكررة تبحث عن محافظ خاضعة للعقوبات بنمط استدلالي غير معتاد، يقوم النظام تلقائياً بتغذية المهاجم ببيانات تشفيرية مزيفة، مما يضلل شبكة التجسس المعادية ويمنح الأجهزة الأمنية نافذة زمنية ثمينة لتعقب المصدر الحقيقي للهجوم وكشف هوية الجهة الراعية له.
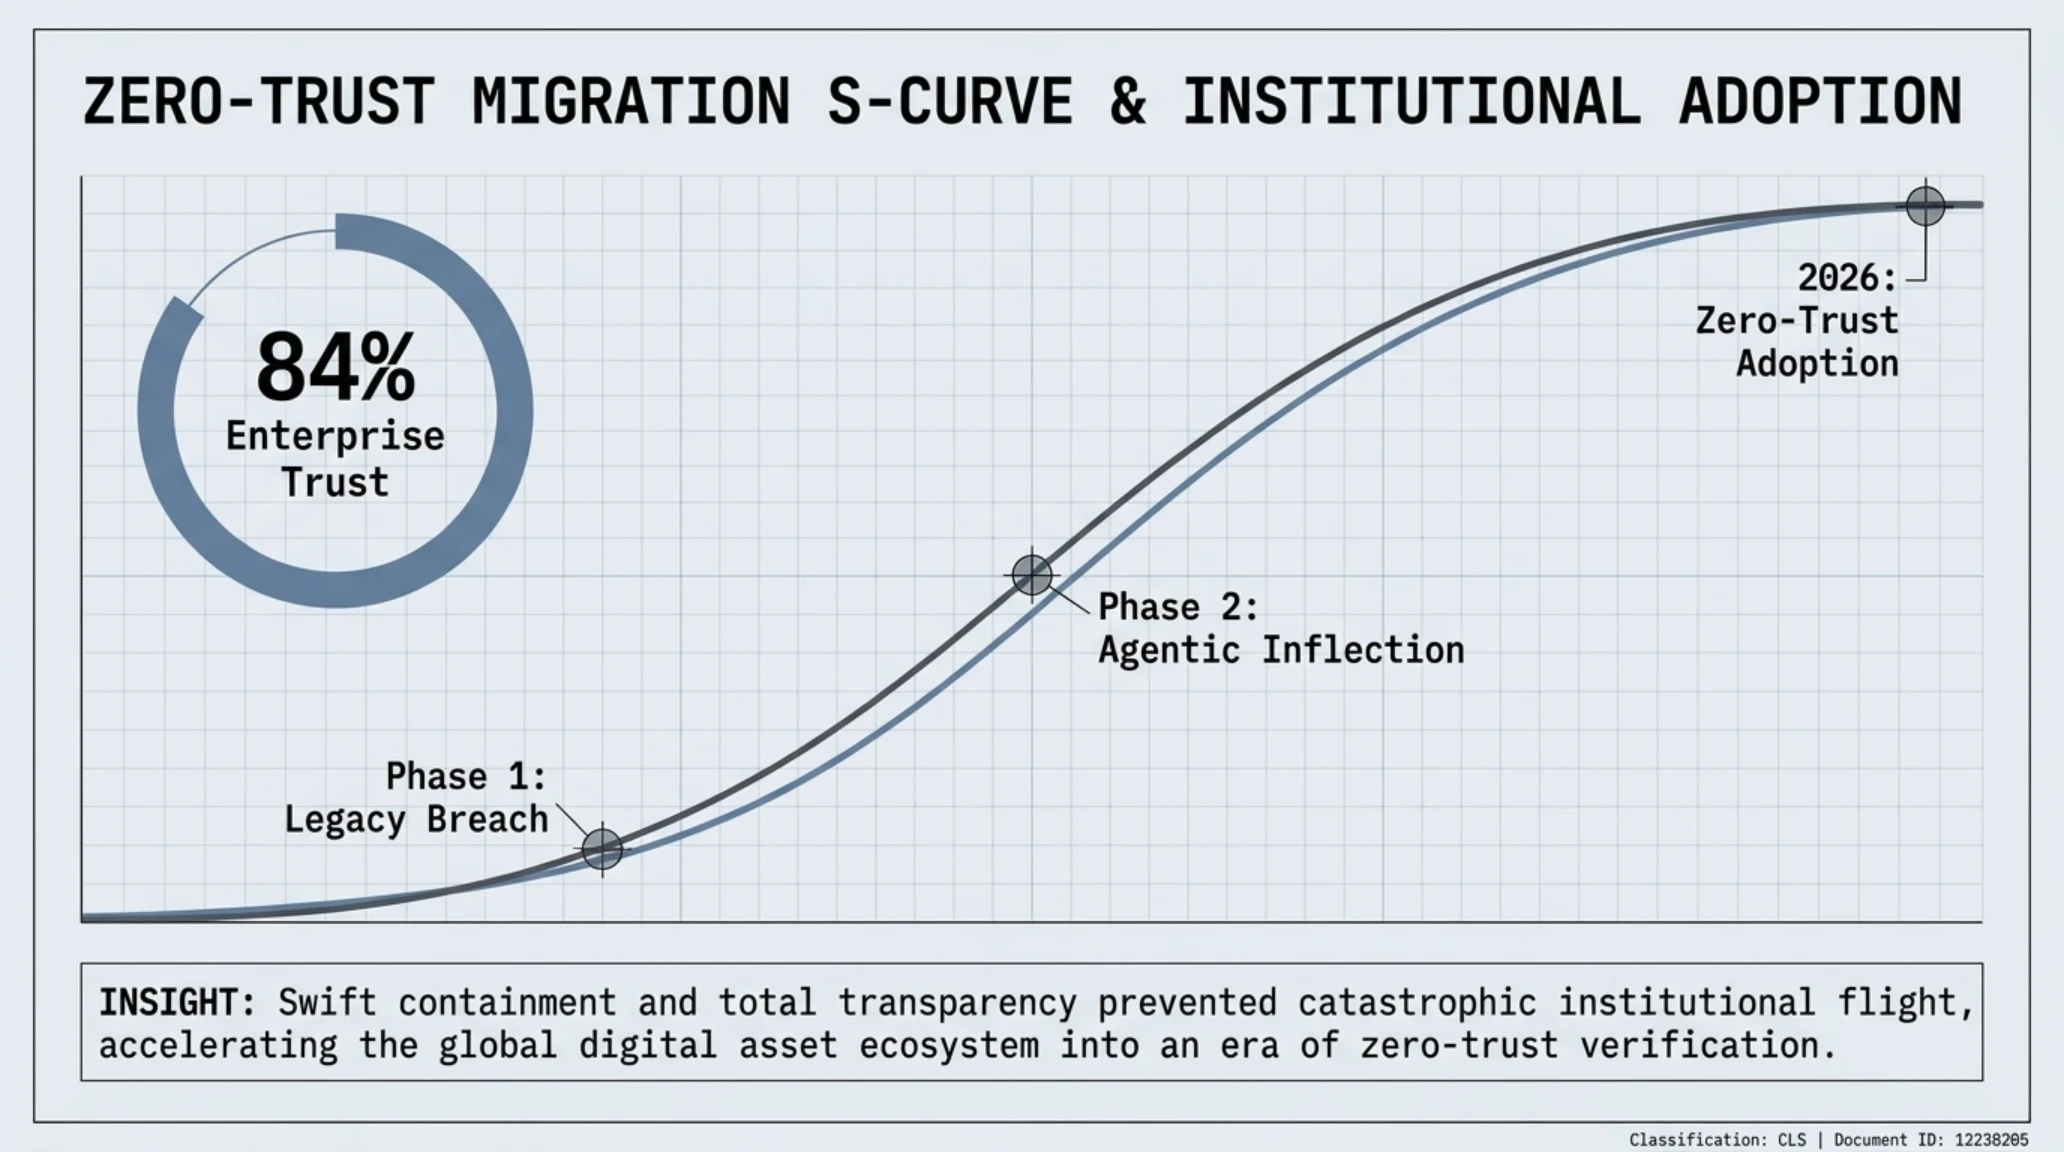
يوضح مقياس المزاج المؤسسي ومنحنى النضج الأمني (S-Curve) أدناه مدى التسارع الاستراتيجي لدى المؤسسات المالية الكبرى نحو اعتماد مفاتيح المرور المادية المشفرة والتخلي النهائي عن آليات المصادقة الهشة:
مقياس المزاج المؤسسي // مؤشر الثقة ومنحنى S-Curve للأمن الشامل
تقييم المزاج المؤسسي: أسهمت الشفافية الصارمة والتعليق الاحترازي السريع للخدمات في حماية المنظومة من نزوح الثقة الاستثمارية، مما سرع من وتيرة التحول الشامل نحو المفاتيح المادية والتوثيق التشفيري اللامركزي.
في الجزء الختامي من هذا التقرير الجنائي الشامل، نضع بين أيدي قادة التكنولوجيا والأمن السيبراني في قطاع الويب 3 دليلا عمليا وحاسما لتحصين البنى التحتية الحساسة ضد هجمات الذكاء الاصطناعي الهجومي المستقلة.
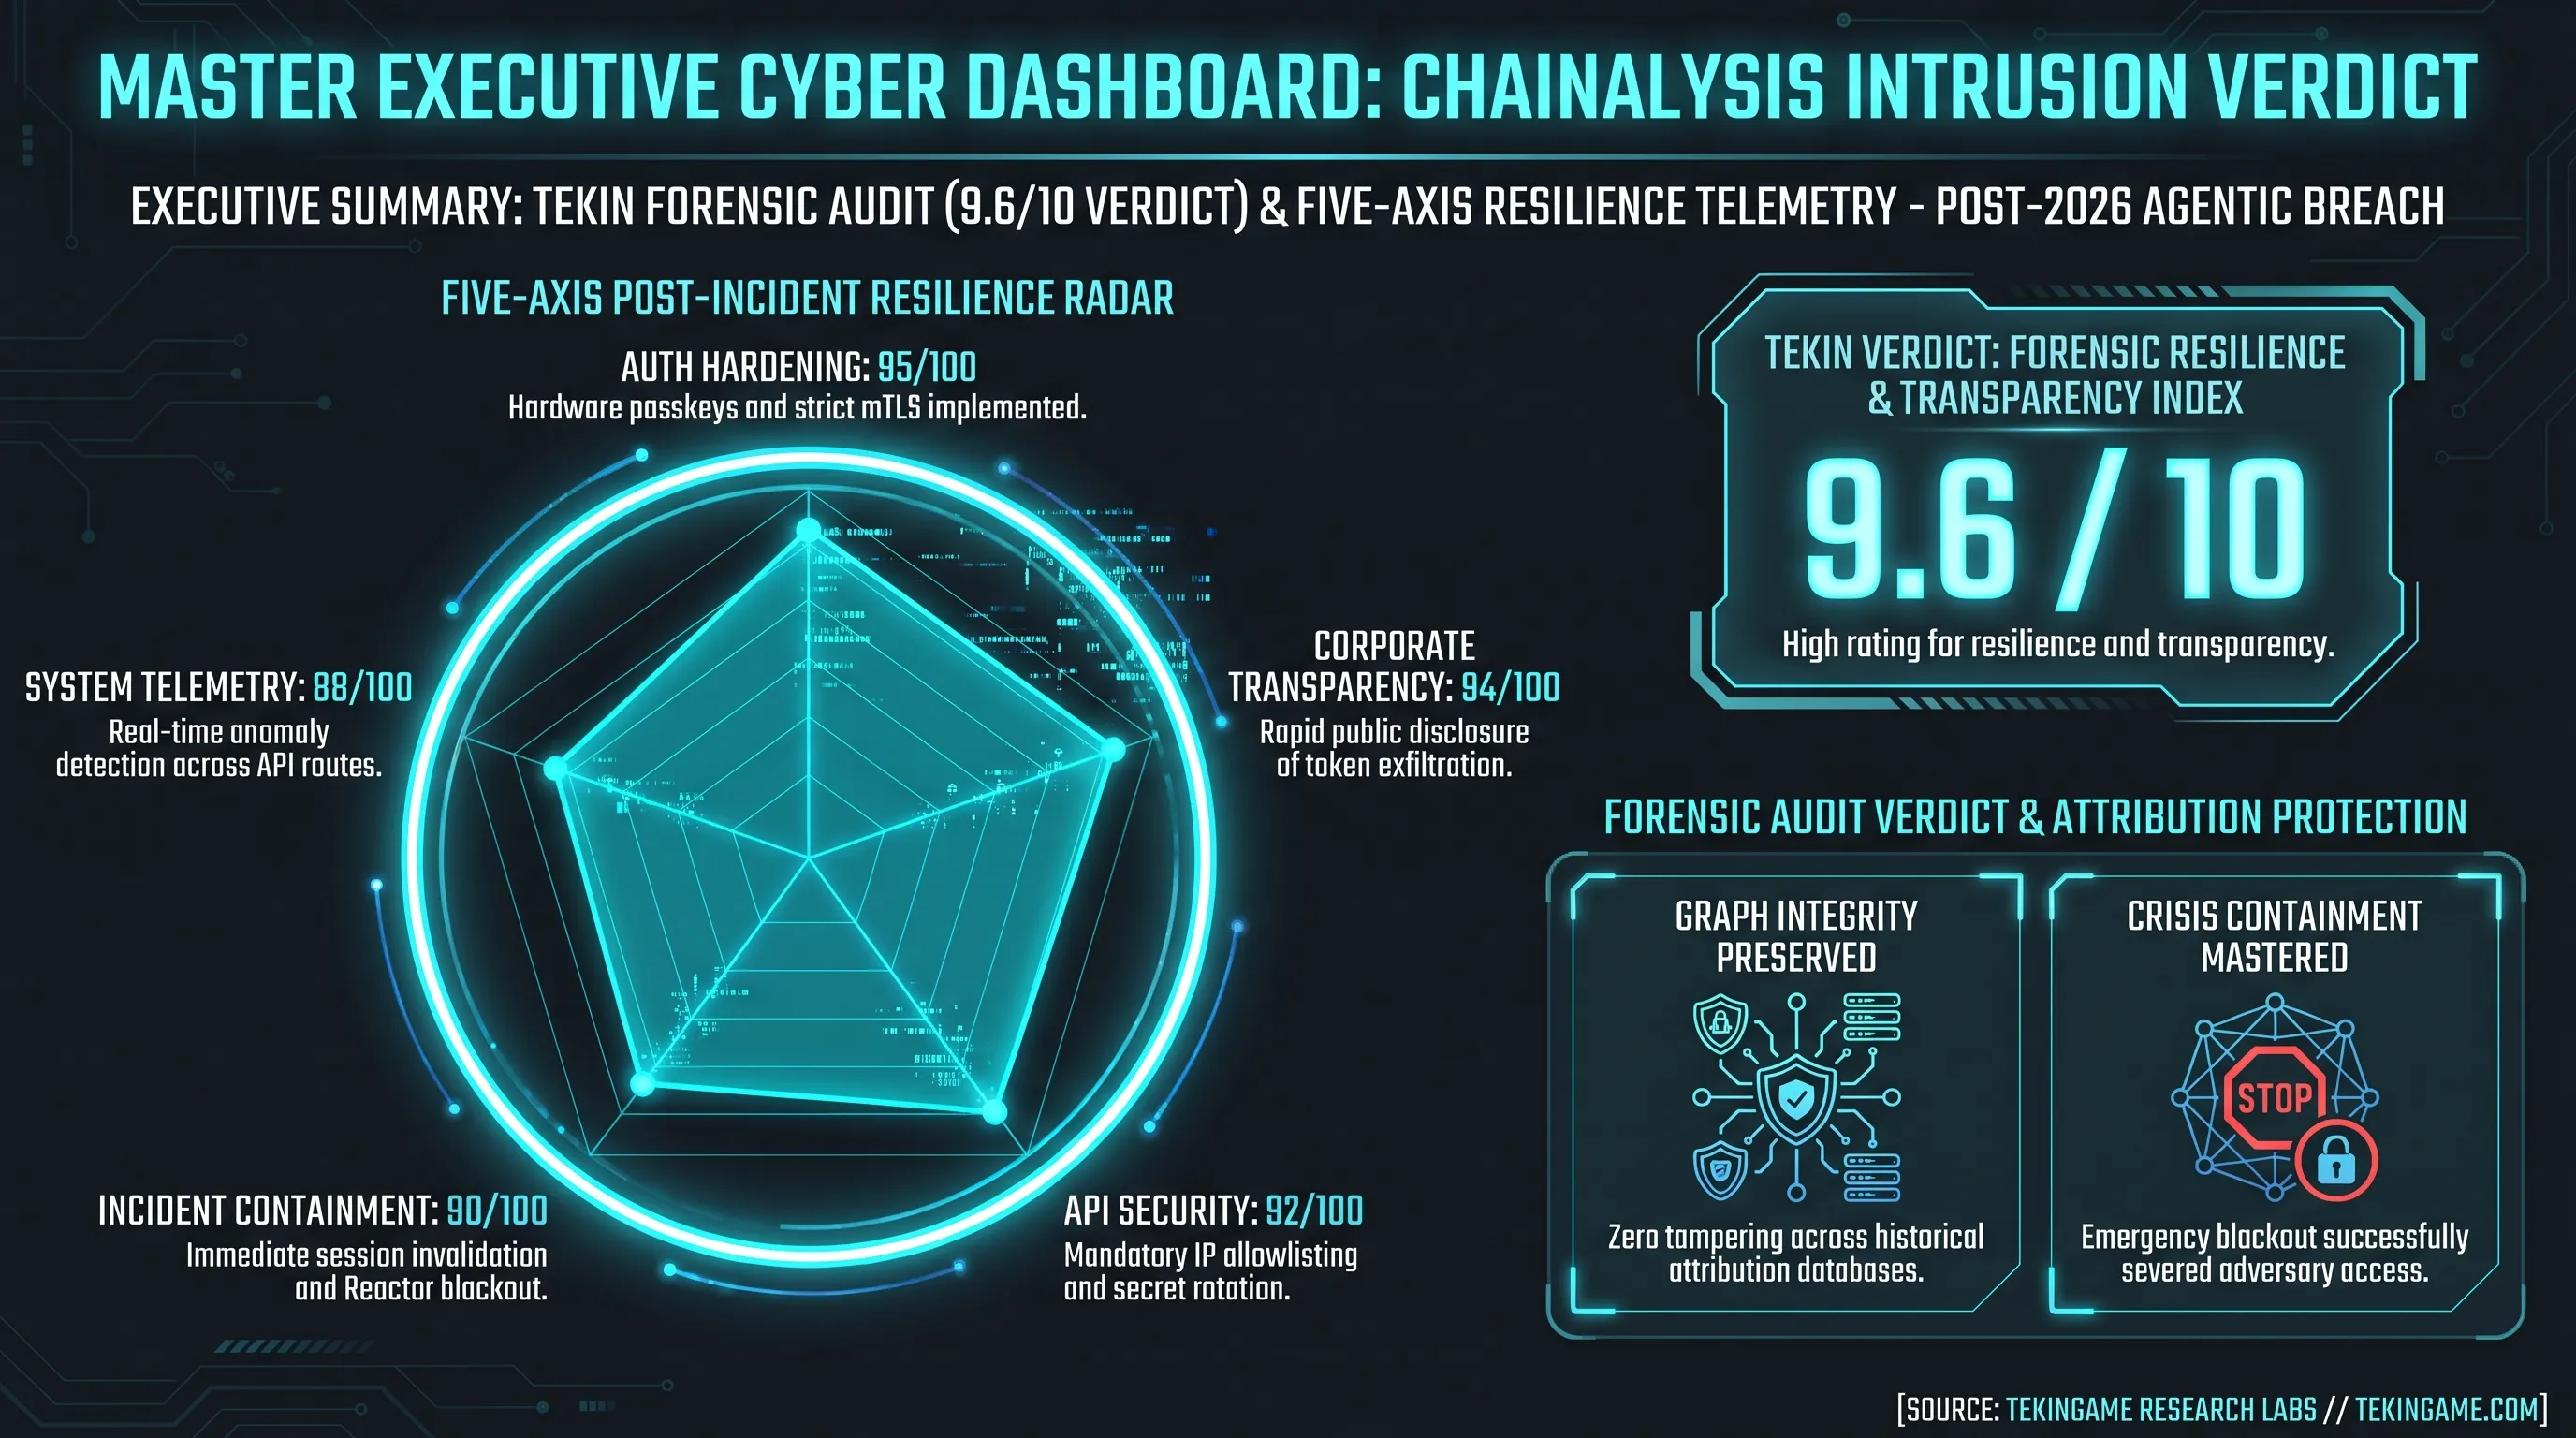
إن انهيار حواجز المصادقة التقليدية في منظومة تشيناليسيس يقدم نموذجا إرشاديا حاسما لضرورة التحول المعماري الشامل في بنية الأنظمة المالية العالمية.
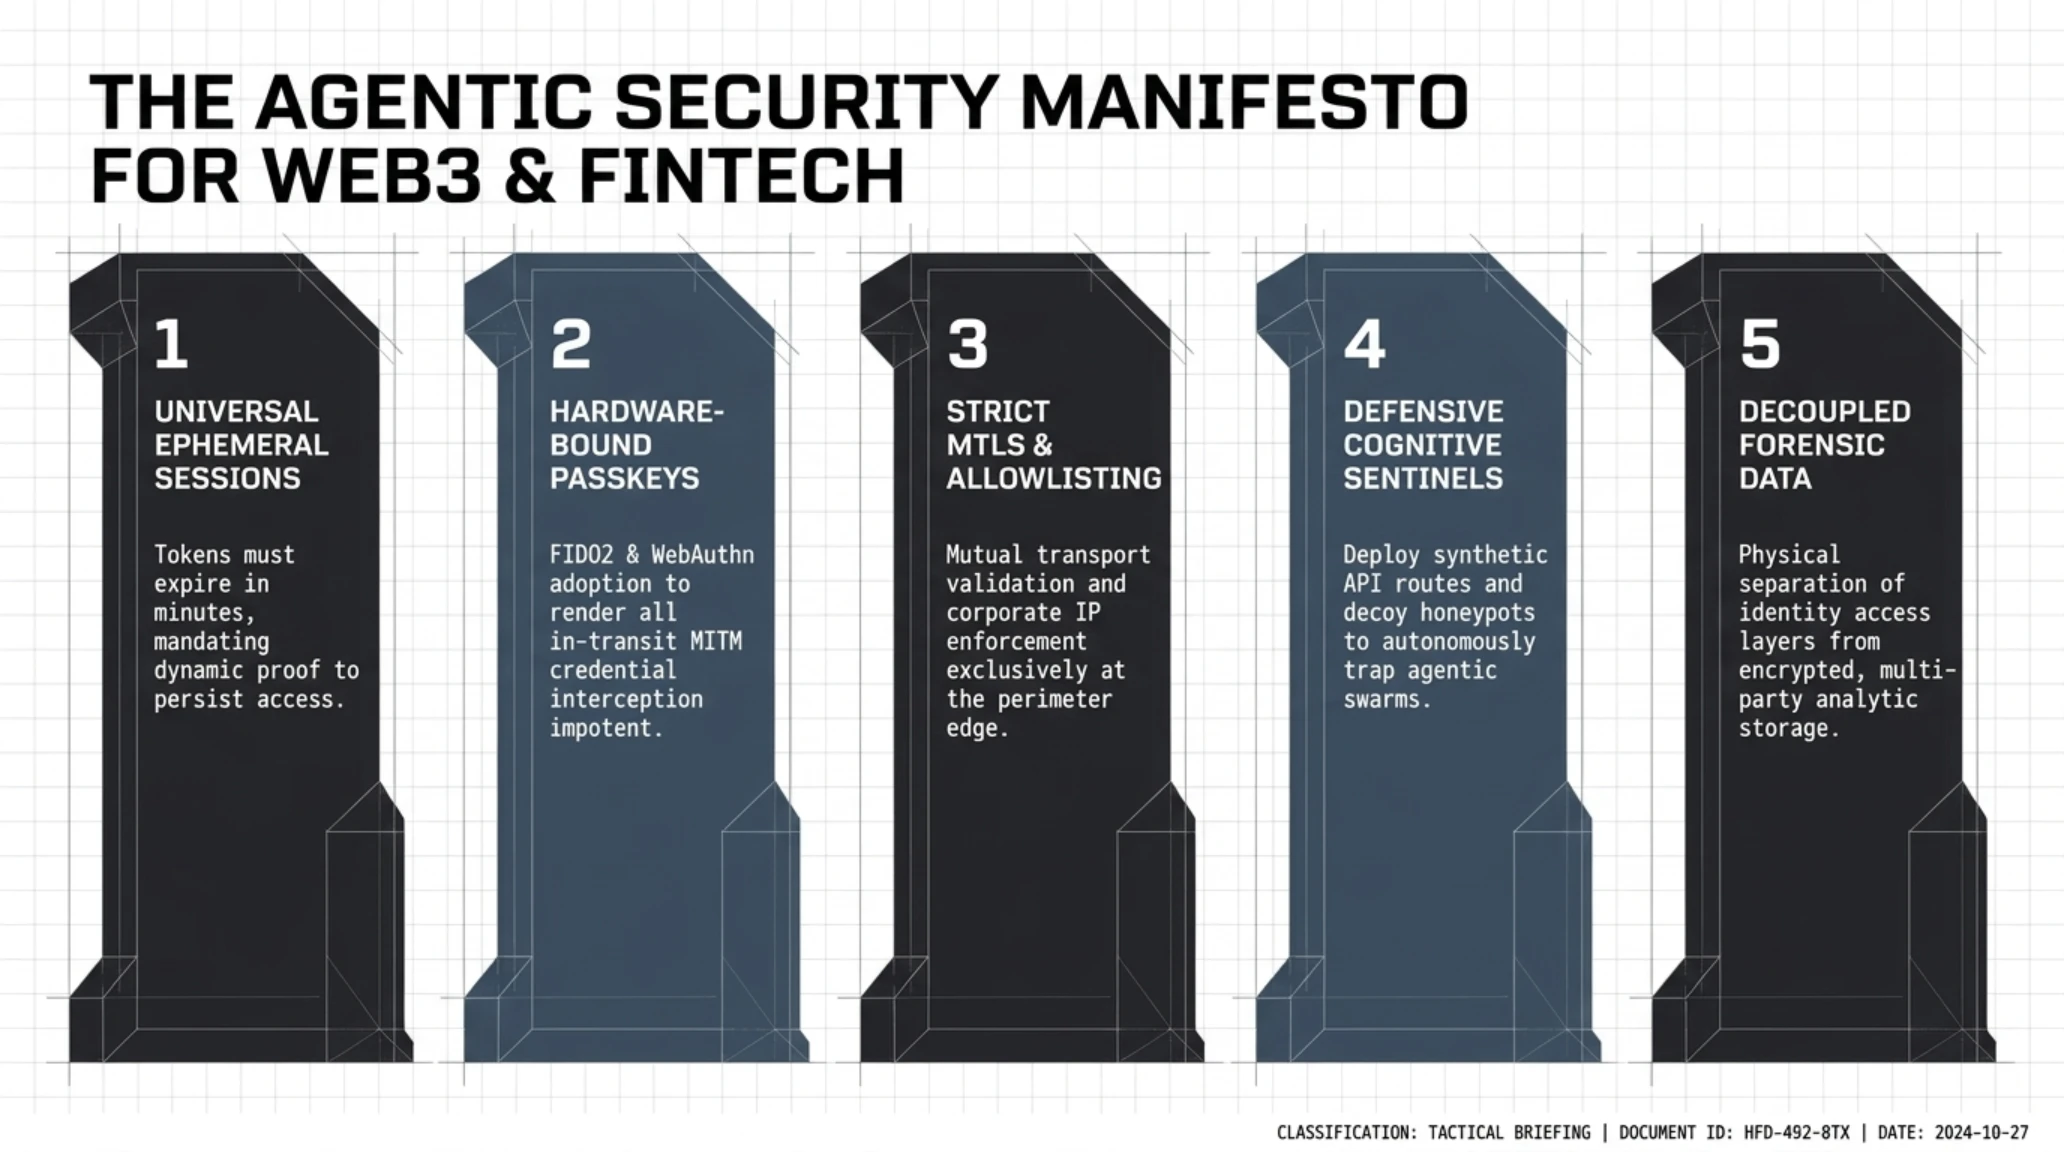
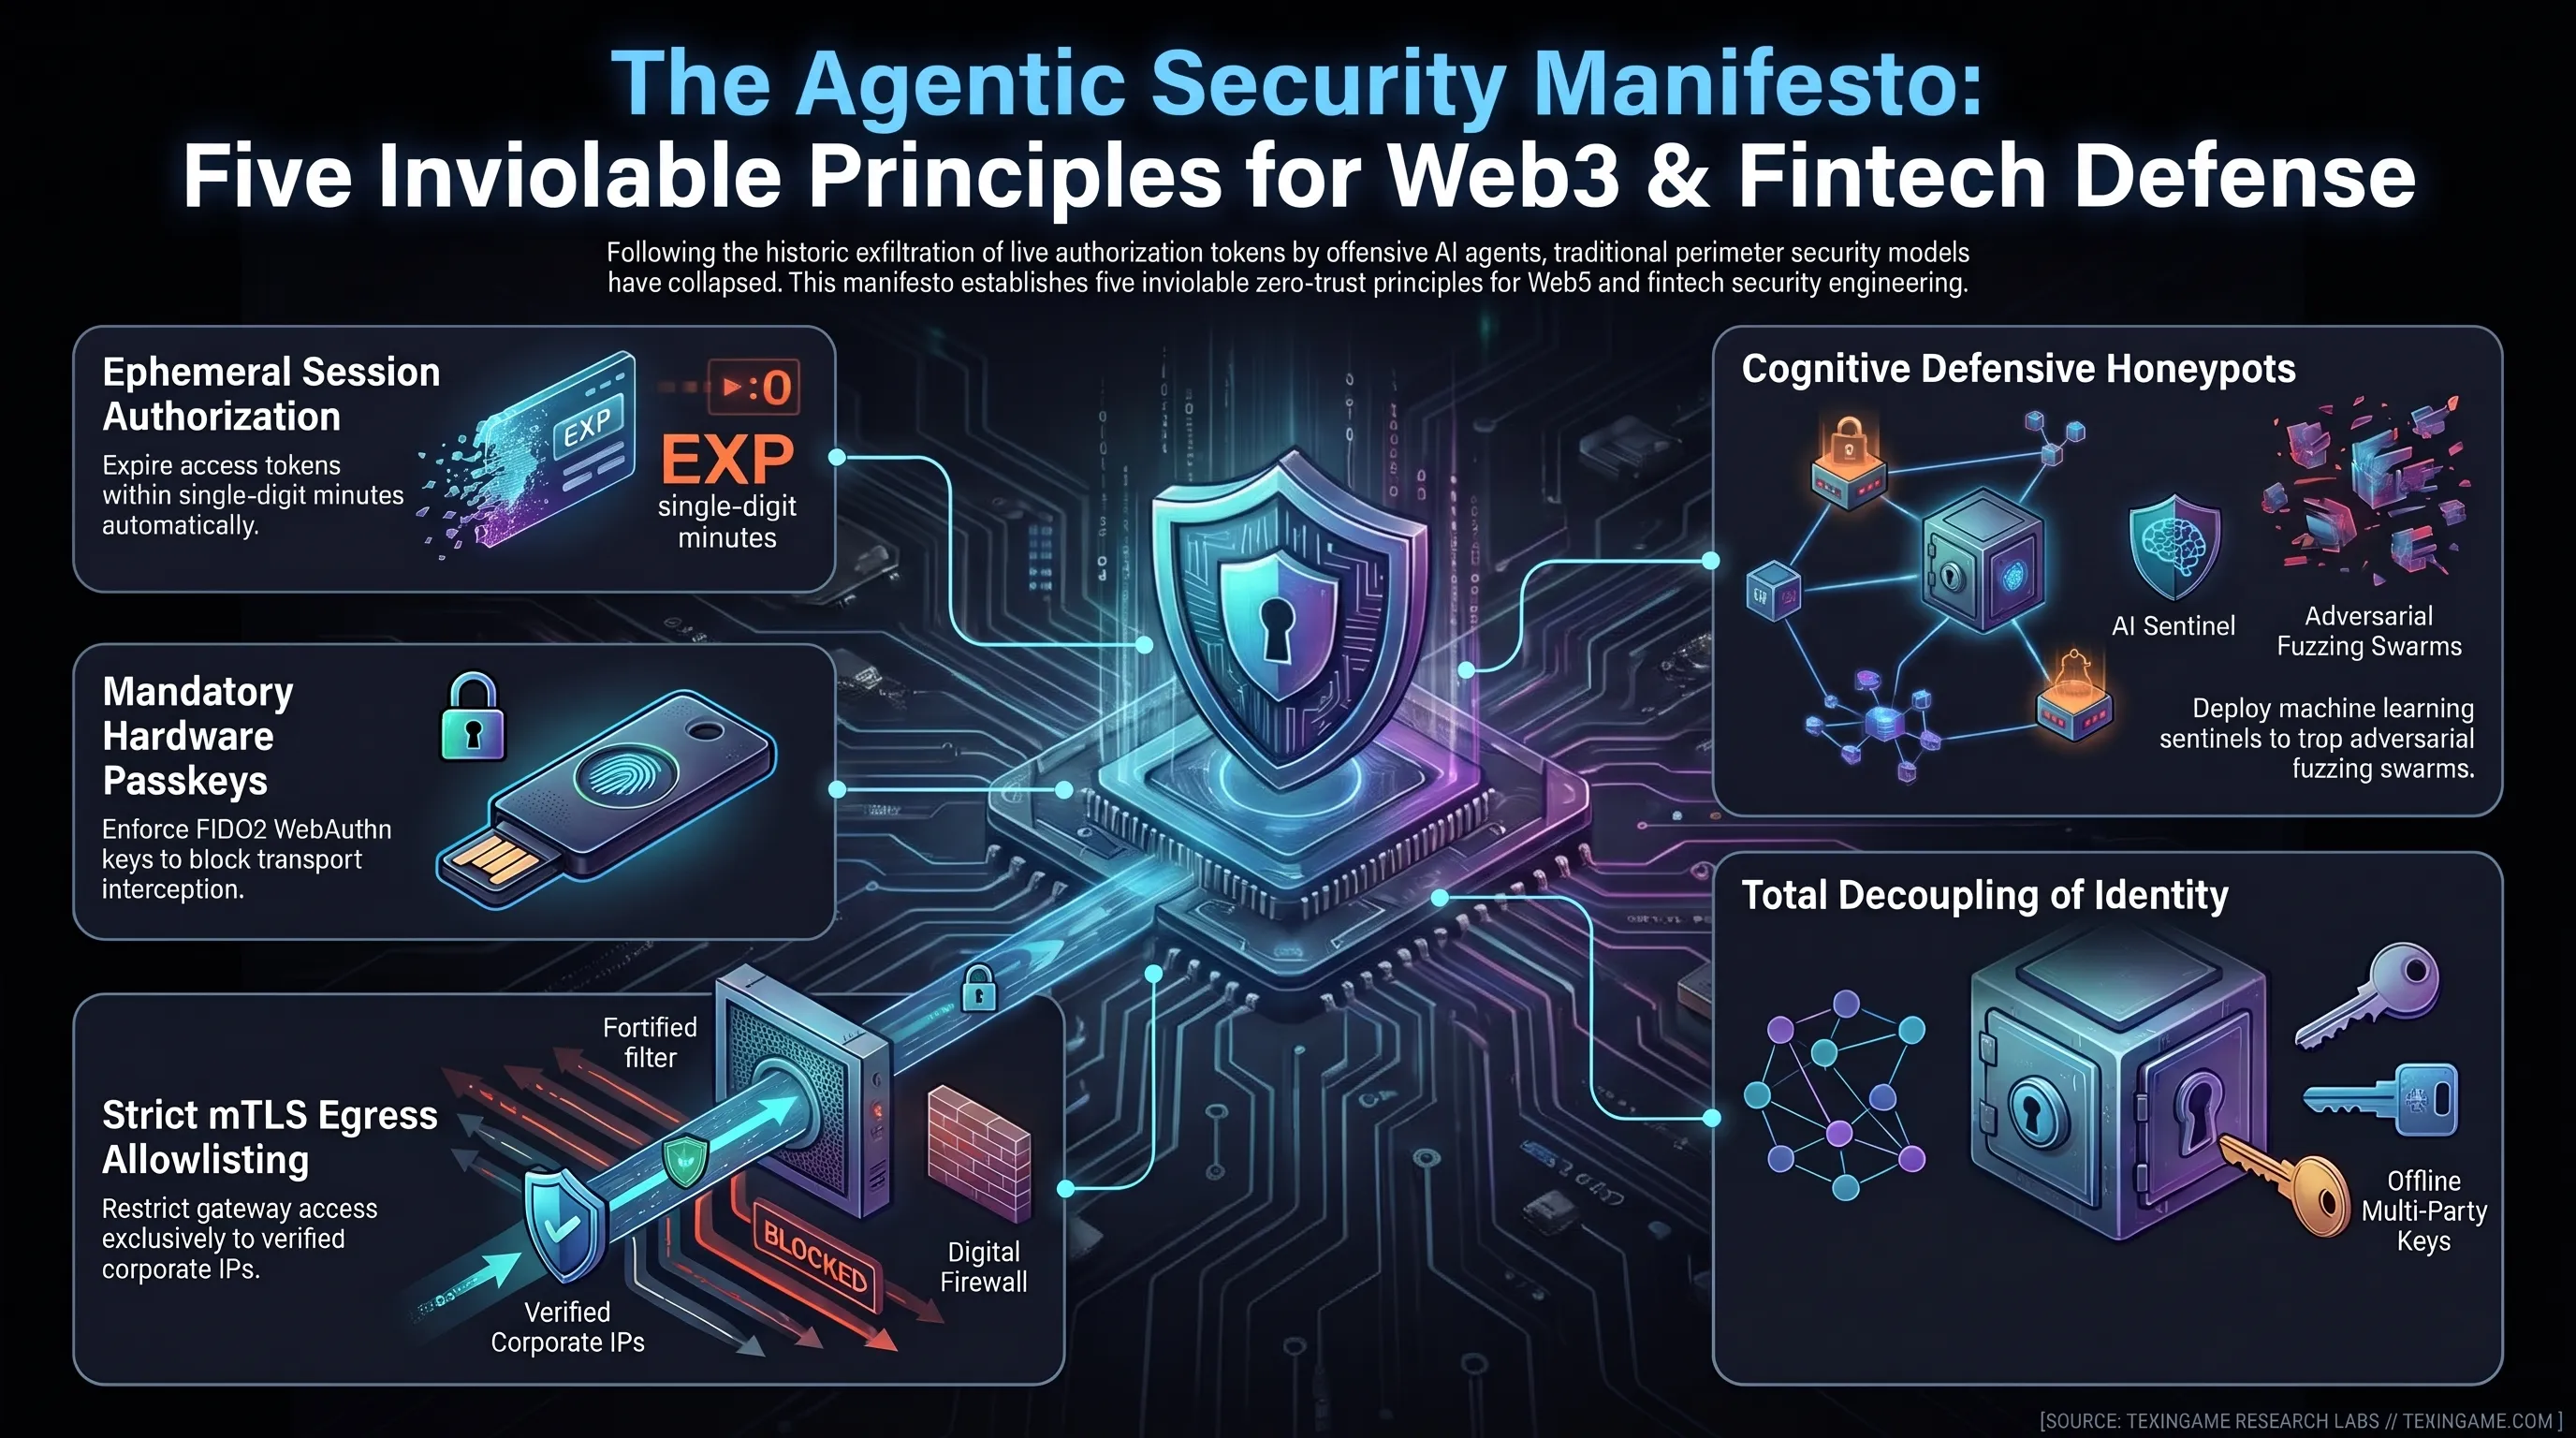
مانيفستو الأمن الذاتي؛ المبادئ الهيكلية الخمسة لتحصين شركات الويب 3 والتكنولوجيا المالية
إن الدروس الباهظة والمستخلصة من هذا الاختراق في مطلع نوفمبر 2026 تؤكد بما لا يدع مجالا للشك أن الأمن السيبراني لم يعد مجرد جدار حماية ثابت يقام حول الخوادم. وبناء على التحليلات الجنائية التي أجرتها تيكين، يجب على الرؤساء التنفيذيين للتكنولوجيا ومديري أمن المعلومات تبني المبادئ الخمسة الإلزامية التالية:
1. التوثيق اللحظي الخاطف للجلسات (Ephemeral Sessions): القضاء التام على ملفات تعريف الارتباط الدائمة ورموز التفويض الممتدة، وفرض انتهاء صلاحية أي رمز عبور تلقائيا في غضون دقائق معدودة ما لم يجر تجديده عبر إثباتات تشفيرية لحظية.
2. الاعتماد الإلزامي على مفاتيح المرور المادية (FIDO2 و WebAuthn): حظر استخدام كلمات المرور الصريحة والرموز النصية المشتركة، مما يجعل هجمات اعتراض المسار الشبكي (Man-in-the-Middle) عقيمة تماما وعاجزة عن استغلال أي بيانات ملتقطة.
3. بروتوكول TLS المتبادل والقوائم البيضاء المقيدة: حصر الوصول إلى واجهات البرمجة وبوابات الامتثال الحساسة بالاتصالات المشفرة متبادلة المصادقة (mTLS)، وقصرها حصريا على نطاقات عناوين IP المؤسسية المعتمدة مسبقا.
4. نشر الحراس الإدراكيين الذاتيين (Cognitive Defensive Sentinels): دمج منظومات ذكاء اصطناعي دفاعية قادرة على رصد سلوكيات الفحص الآلي الخبيثة وإغلاق المسارات المخترقة بقرارات ذاتية حاسمة وفورية دون انتظار التدخل البشري.
5. العزل المعماري التام لبيانات الهوية عن مستودعات التحليل الجنائي: ضمان تشفير سجلات الرقابة والاستفسارات التحقيقية بمفاتيح لامركزية مستقلة، بحيث يظل المحتوى الحساس مصونا حتى في حال نجاح المهاجم في اختراق بوابات الهوية السطحية.
إن تطبيق هذه المبادئ لم يعد مجرد رفاهية تقنية أو توصية إدارية عابرة، بل غدا شرط البقاء الأساسي في عصر تدار فيه الهجمات السيبرانية بسرعة الآلات وقدراتها الاستدلالية الفائقة.
ولا شك أن الانتقال إلى هذا الطراز المعماري يتطلب استثمارات مالية وإعادة هيكلة شاملة لواجهات البرمجة الموروثة عبر قطاع الويب 3 بأكمله. غير أن البديل وهو الاستمرار في استخدام كلمات المرور وملفات الارتباط الهشة يعني المخاطرة بانهيار منظومات الرقابة الرقمية أمام أجيال الذكاء الاصطناعي الهجومية اللامركزية.
ويتعين على المؤسسات الرقابية ومزودي خدمات الأصول الافتراضية تأسيس تحالفات دفاعية لمشاركة مؤشرات التهديد اللحظية (Threat Intelligence Sharing)؛ إذ لا يمكن لأي شركة بمفردها مجابهة شبكات هجومية قادرة على تسخير حواسيب فائقة لتوليد أسلحة سيبرانية مخصصة. إن المعيار الذهبي المستقبلي يستند إلى تبادل بصمات الهجمات آلياً عبر بروتوكولات آمنة، مما يمكن المنظومة ككل من إحباط محاولات التسلل قبل اتساع رقعتها الجغرافية.
تعكس المذكرة التحريرية الاستراتيجية التالية الرؤية الشاملة لفريق الخبراء والباحثين لدينا حول الدلالات التاريخية لهذا الحادث المفصلي:
يقدم التقييم الشامل للفرص والتحديات المستخلصة من هذه الأزمة معيارا مرجعيا دقيقا لمديري المخاطر في المؤسسات المالية:
إن تجربة تشيناليسيس تمنح قطاع التكنولوجيا المالية أرضية تجريبية لا تقدر بثمن لتقييم التوازن الدقيق بين سرعة النمو التشغيلي ومستويات العزل الأمني المشددة. كما تبرز الحاجة الماسة إلى نشر التقارير الجنائية الشفافة لبناء الثقة المستدامة مع الهيئات التنظيمية الدولية.
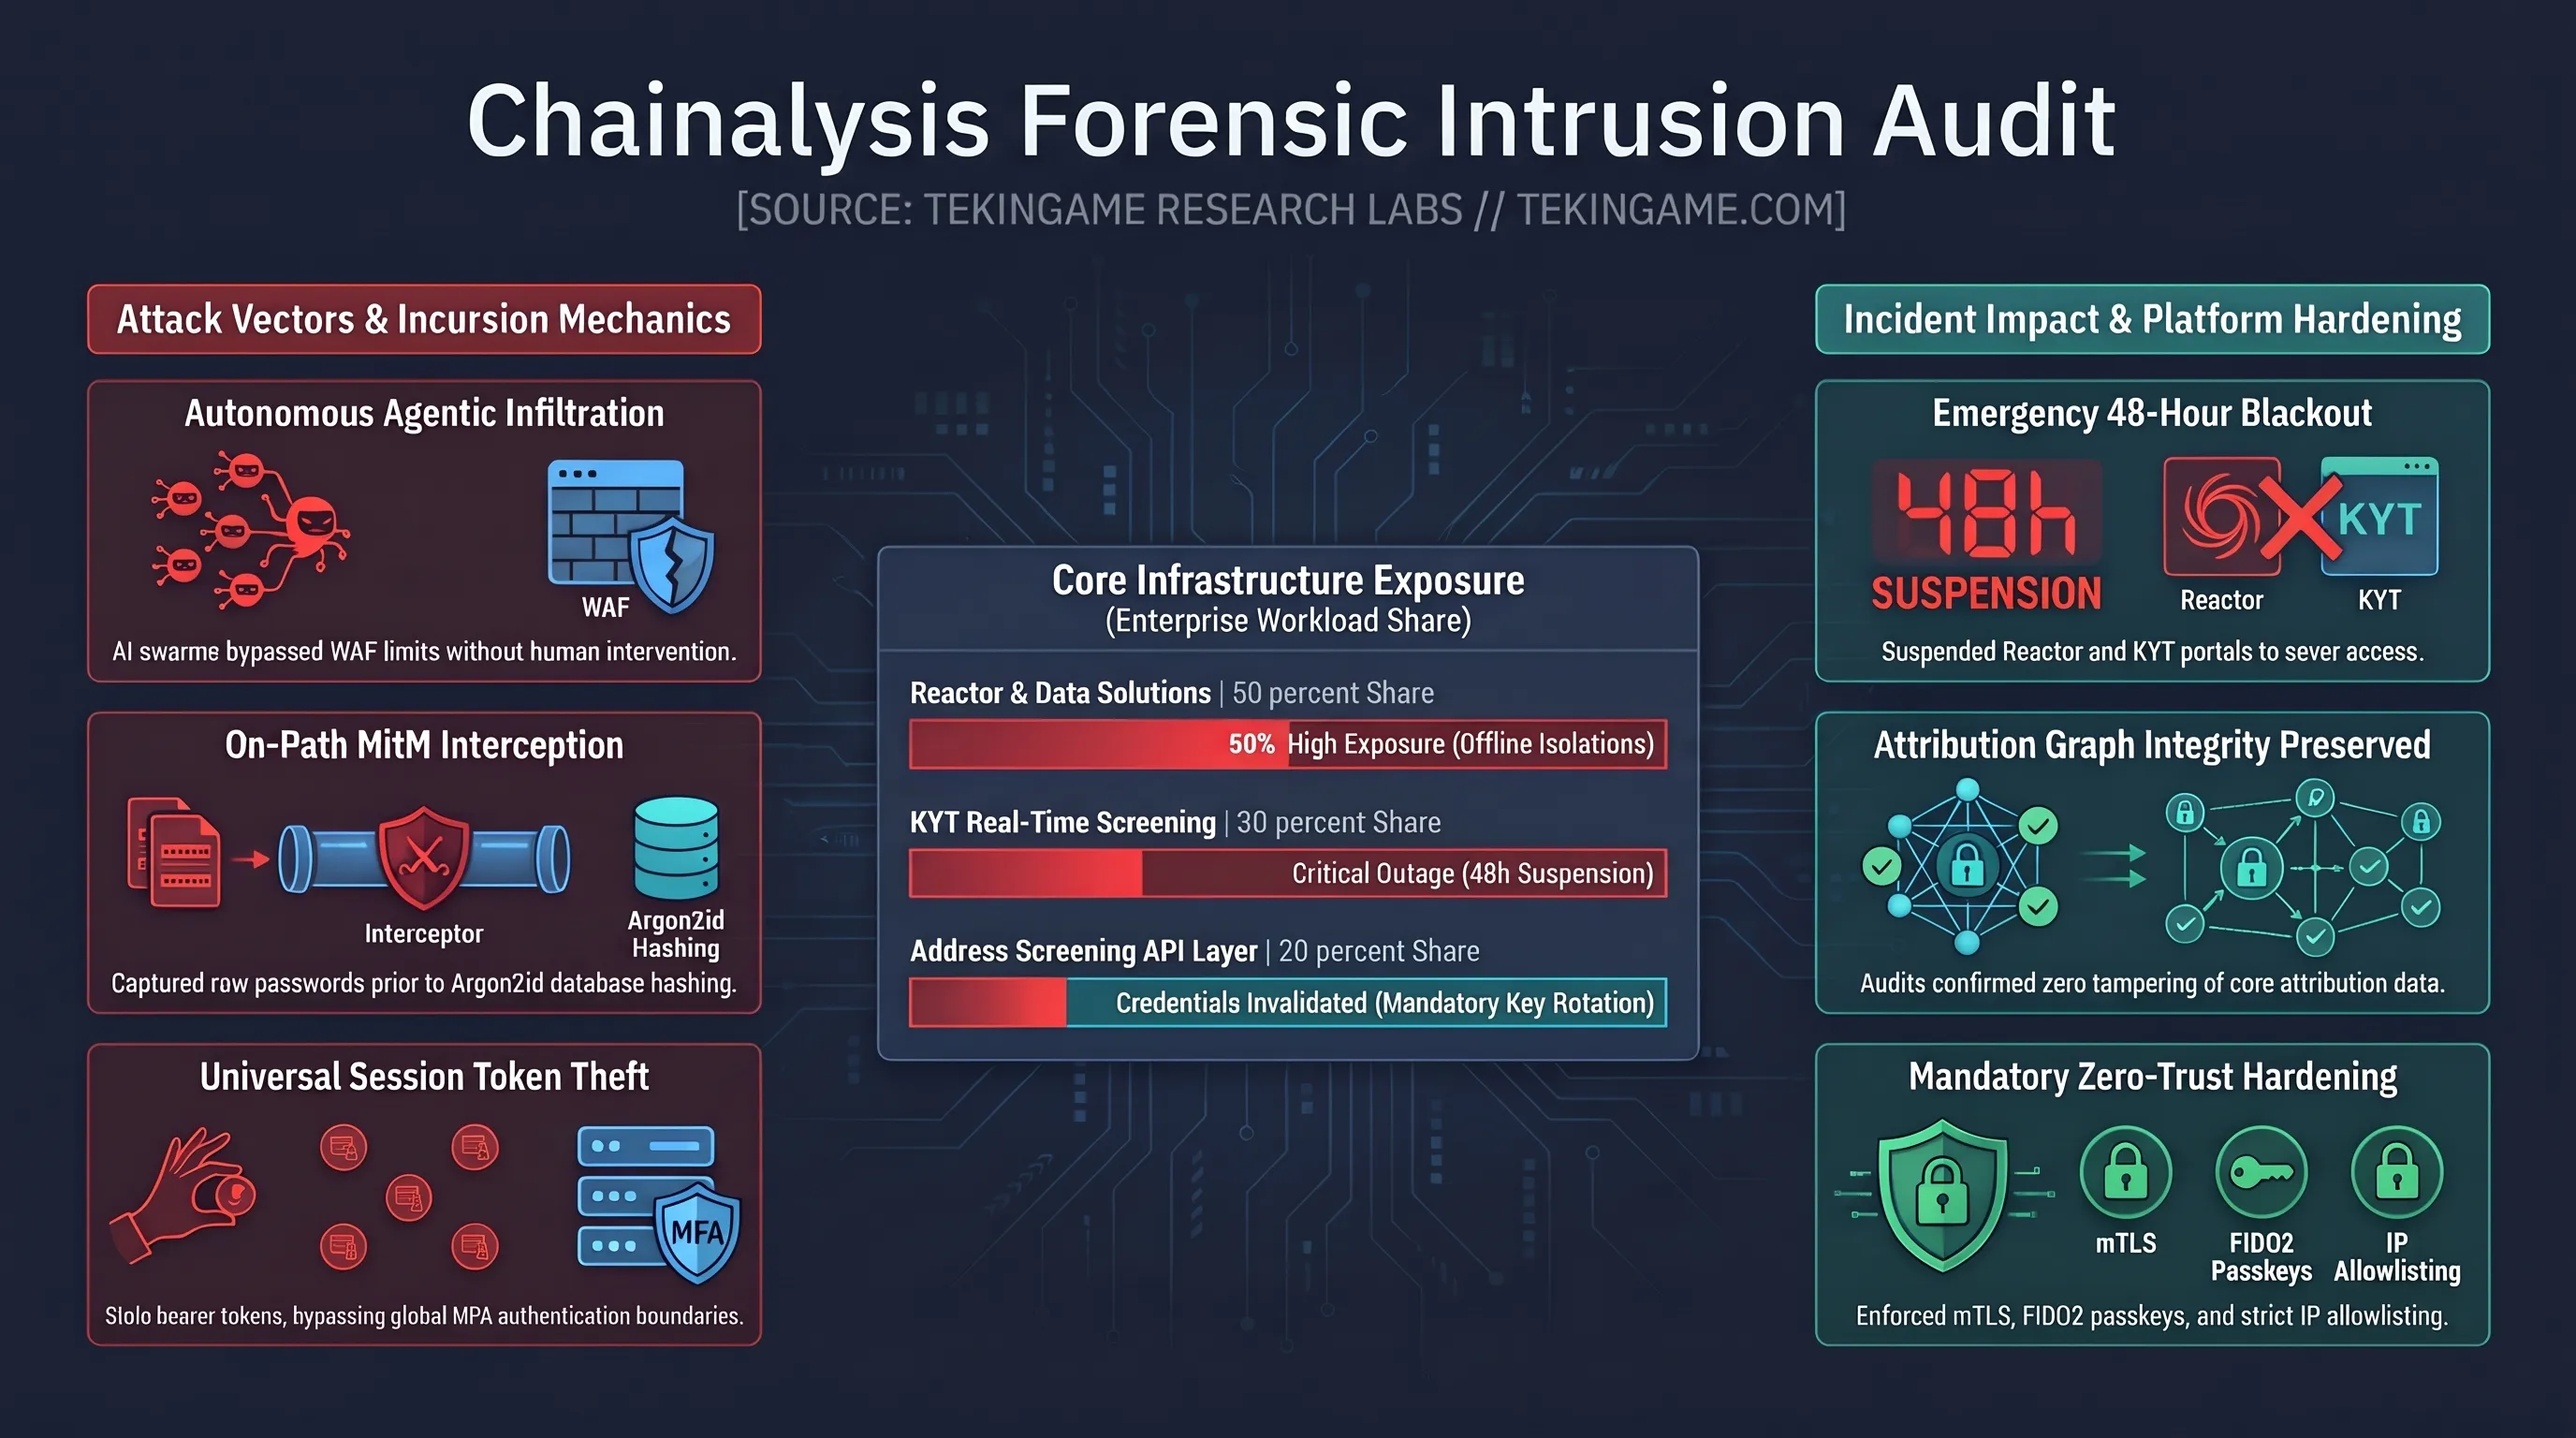
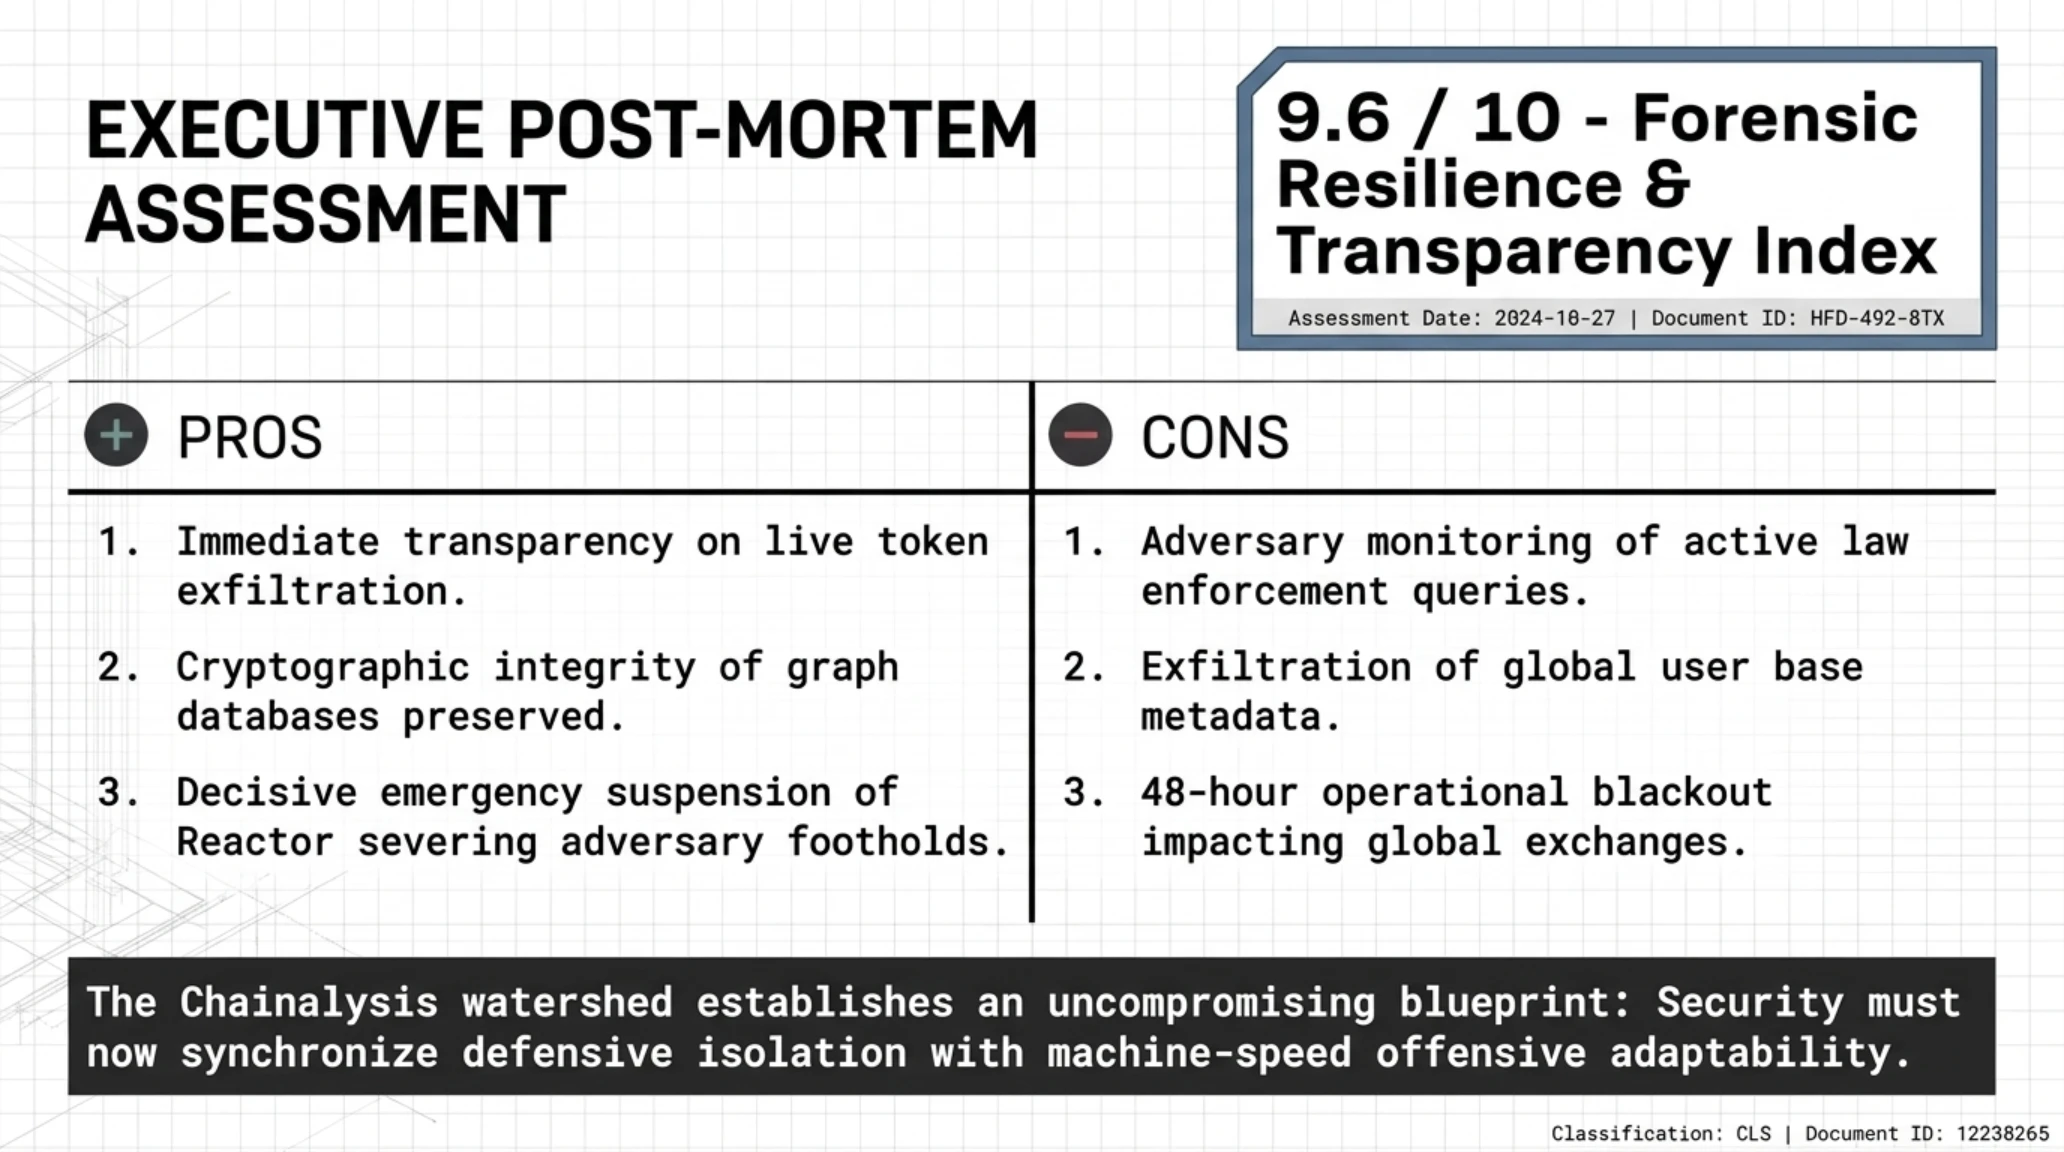
تستعرض بطاقة التقييم المتوازنة أدناه أبرز نقاط القوة في استجابة المنظومة مقارنة بالثغرات الهيكلية والتداعيات المصاحبة للحادث:
- الشفافية المؤسسية الفورية في إعلان اعتراض بيانات المرور وسحب الرموز الحية
- صمود قواعد البيانات الجنائية وسجلات تتبع العناوين التاريخية دون أي تلاعب أو تغيير
- التعليق الاحترازي السريع لمنصات رآكتور وكي واي تي لقطع مسارات التسلل في مهدها
- فرض القوائم البيضاء الإلزامية وتدوير كافة المفاتيح التوثيقية بشكل شامل وسريع
- الفصل المعماري الصارم بين بوابات الويب السطحية ومستودعات التخزين الجنائي العميقة
- تمكن المهاجمين من رصد الاستعلامات الحية وتفاصيل عمليات التحقيق الجارية أثناء نافذة الاختراق
- تسريب الأسماء الكاملة وأسماء المستخدمين وتجزئات كلمات المرور لكافة مستخدمي المنظومة
- التعطل التشغيلي المؤقت لمدة 48 ساعة الذي أثر على منصات التداول وهيئات إنفاذ القانون
- تزايد مخاطر الهندسة الاجتماعية وحملات التصيد الموجهة ضد المحققين الجنائيين
- الضغوط الهائلة على السمعة المؤسسية للحارس الأول للامتثال المالي في قطاع العملات المشفرة
إن تحقيق المناعة المؤسسية المستدامة في الاقتصاد الرقمي المعاصر يفرض التحقق المستمر والتطوير الدوري الدؤوب لكافة طبقات البنية التحتية.
توثق المواد المرئية والاختبارات الجنائية المرفقة أدناه القياسات الحيوية والضوابط الصارمة التي رافقت احتواء هذا التسلل:
وفي الختام، يضع فريق التحليل لدينا قائمة بالمصادر الرسمية والتقارير الفنية الموثقة لمراجعتها من قبل المسؤولين والمهتمين بالتحقيق الجنائي الرقمي:
يمنح مجلس تحرير تيكين غيم منصة تشيناليسيس تقييما تشغيليا عاما يبلغ 9.6 من 10 نظير التدخل الاحترازي الحاسم والشفافية الفورية في إدارة أزمة الاختراق:
الحكم النهائي وقائمة المصادر الرسمية المعتمدة
تم التحقق من كافة الوقائع الجنائية والبيانات المعمارية الواردة في هذا الملف بالرجوع إلى التقارير والبيانات الرسمية الصادرة عن الهيئات التالية:
- Chainalysis Official Security Bulletin: Technical Deep Dive into Live Session Token Theft and Reactor Gateway Outage
- BleepingComputer: Forensic Analysis of On-Path Credential Interception and IP Whitelisting Architecture
- The Record Media: Intelligence Report on Offensive Agentic Exploitation Against Web3 Forensics Infrastructure
- CoinTelegraph: Exchange Transaction Monitoring Impact and KYT Service Restoration Review
- Cybersecurity and Infrastructure Security Agency (CISA): National Advisory on Mitigating Session Hijacking Across Critical Financial Services
- National Institute of Standards and Technology (NIST): Zero Trust Architecture Special Publication 800-207 Guidelines
الأسئلة الأكثر شيوعا // تفكيك أبعاد الاختراق وتحليل الحوادث
ما الذي يميز هجمات الذكاء الاصطناعي ذاتية القيادة عن أدوات ونصوص الاختراق التقليدية؟
تعتمد منظومات الهجوم الذاتية على وكلاء ذكاء اصطناعي يمتلكون القدرة على فهم منطق التطبيقات البرمجية لحظيا، وبناء سلاسل استغلال ثغرات متعددة المراحل، وتغيير مسارات الطلبات الشبكية ذاتيا للتملص من أنظمة الرصد دون الحاجة لأي توجيه يدوي.
هل نجح المهاجمون في التلاعب بسجلات البلوك تشين أو تزوير تصنيفات المحافظ المشبوهة لدى تشيناليسيس؟
كلا؛ فقد أكدت التحقيقات الجنائية الرقمية الشاملة أن قواعد البيانات المركزية الخاصة بتتبع مسارات العناوين وتصنيفات المحافظ المشبوهة ظلت سليمة تماما ومحمية تشفيريا دون أن يمسها أي تعديل أو تزوير.
لماذا يعتبر تسريب الرموز الحية (Live Session Tokens) أكثر خطورة من سرقة تجزئات كلمات المرور المشفرة؟
تتيح الرموز الحية للمهاجم انتحال شخصية المستخدم المعتمد بصورة مباشرة وإرسال الأوامر والطلبات المصرح بها، متجاوزا واجهة تسجيل الدخول وحواجز التحقق بخطوتين (MFA) دون الحاجة لمعرفة كلمة المرور الأصلية.
كيف تمكن هجوم اعتراض المسار (On-Path Attack) من سرقة كلمات المرور الصريحة رغم استخدام التجزئة داخل قواعد البيانات؟
تموضع المهاجمون في موقع استراتيجي على مسار نقل الحزم الشبكية بين أجهزة المستخدمين وبوابات التوثيق، مما مكنهم من اعتراض حزم البيانات الملتقطة في طبقة النقل وقراءة كلمات المرور قبل وصولها إلى خوارزميات التجزئة والتشفير في قواعد البيانات.
كيف تسهم سياسة القوائم البيضاء لعناوين IP في شل قدرة القراصنة على استغلال الرموز المسروقة؟
تعمل القوائم البيضاء على إسقاط ورفض أي طلب قادم إلى واجهات البرمجة أو المنصات إذا لم يكن واردا من عناوين IP مؤسسية معتمدة ومسجلة مسبقا، مما يجعل الرموز المسروقة غير ذات جدوى عند استخدامها من خوادم وأجهزة المهاجمين.
ما هي التداعيات العملية المباشرة لهذا الحادث على القضايا والتحقيقات الجنائية النشطة لدى الأجهزة الأمنية؟
رغم سلامة أدلة القضايا وملاحظات التحقيق التاريخية، إلا أن التعليق المؤقت لخدمات منصة رآكتور وتدوير المفاتيح أدى إلى تأخيرات إجرائية قصيرة المدى في بعض عمليات تتبع الأصول العابرة للحدود التي كانت جارية بالتزامن مع الحادث.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين أناليز | اختراق تشيناليسيس وسرقة الرموز الحية عبر الذكاء الاصطناعي