تحليل تيكين الجنائي // تشريح الاختراق التاريخي لمنصة Binance بقيمة 6.3 مليار دولار: من رواية حاسوب المهندس إلى سلاح EIP-7702
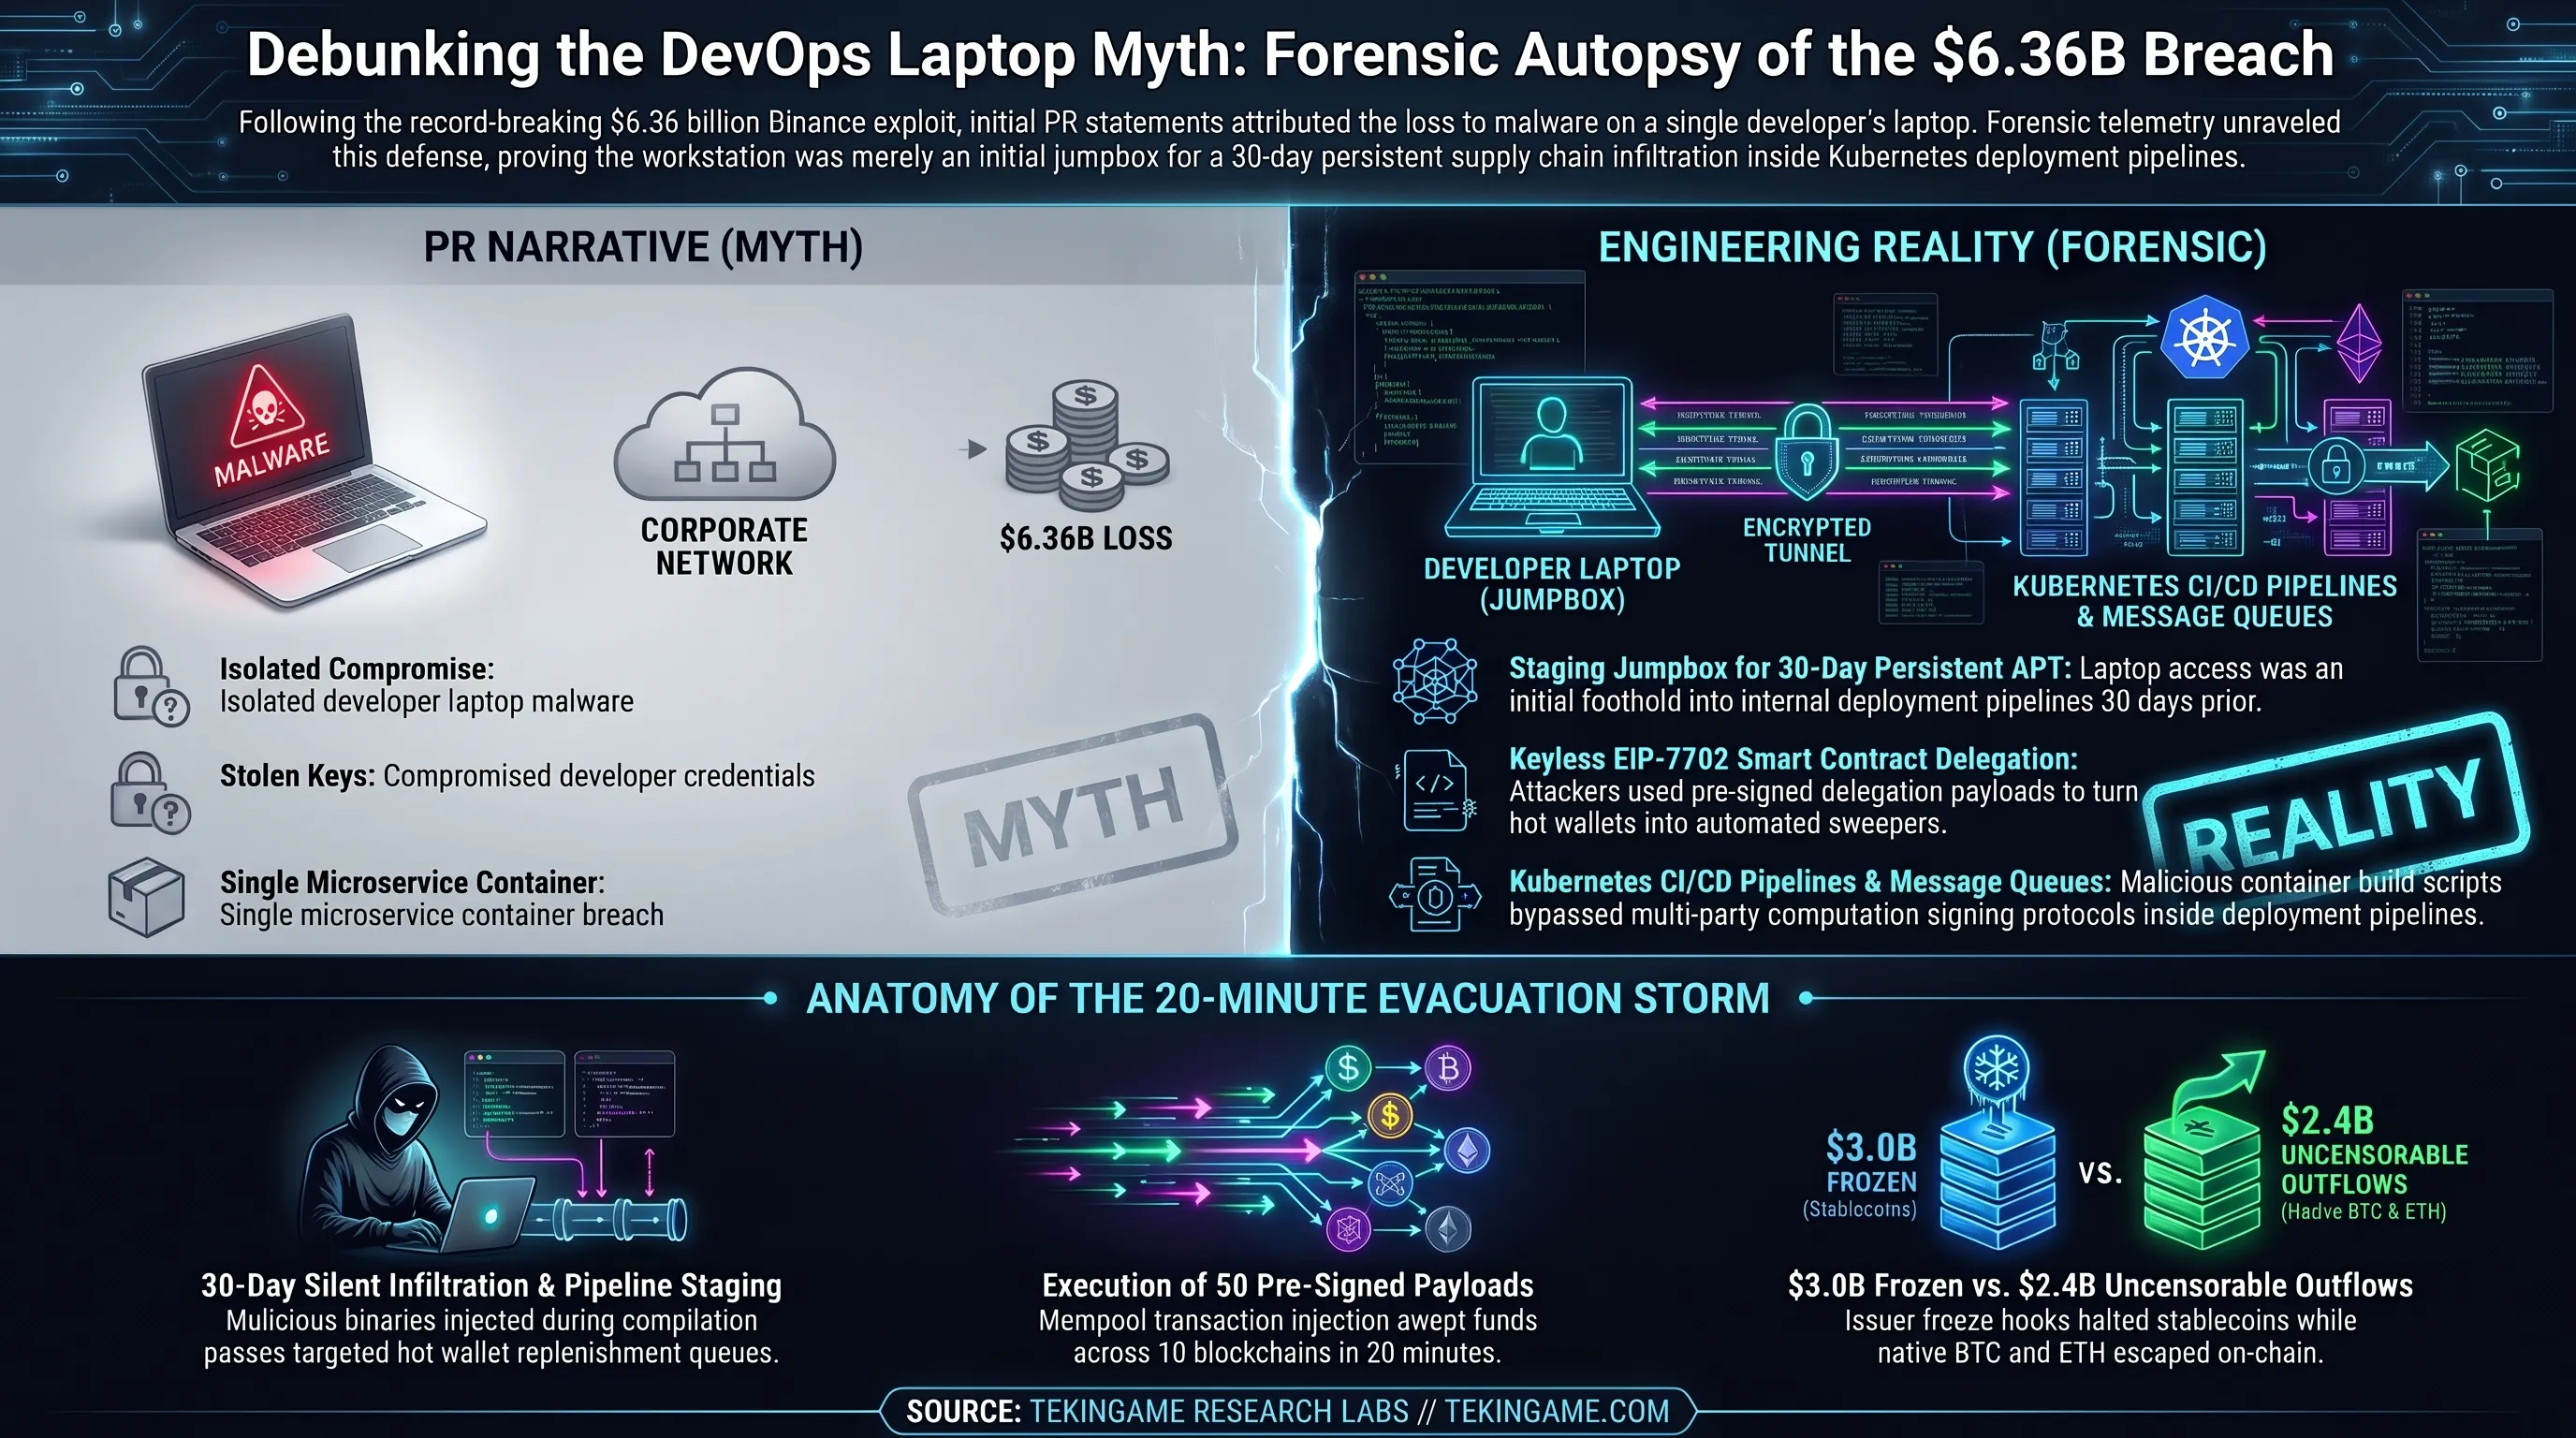
في سجلات التكنولوجيا المالية العالمية، لم تكن الحدود الفاصلة بين الثغرات التشغيلية الفردية وحروب الإنترنت المنظمة التي ترعاها دول عظمى غامضة ومتداخلة كما حدث في ليلة الخميس 29 أكتوبر 2026. فعندما صدرت التصريحات الأولى من إدارة منصة بينانس، ركزت الرسائل الإعلامية على سردية مبسطة للغاية: تعرض حاسوب محمول شخصي لمهندس برمجيات DevOps للاختراق ببرمجية خبيثة، مما أتاح وصولا غير مصرح به إلى حاوية خدمات سحابية. غير أن الفحوص الجنائية الرقمية سرعان ما دحضت هذا التبرير السطحي، كاشفة عن عملية هجومية متقدمة مستمرة (APT) تم التخطيط لها بدقة متناهية على مدار أسابيع طويلة.
يقدم الفريق البحثي في تيكين بلس عبر هذا الملف الاستراتيجي تشريحا شاملا لأكبر سرقة سيبرانية في تاريخ البشرية. بالاعتماد على بيانات تحليل سلاسل الكتل من كبرى المؤسسات الدولية مثل TRM Labs وChainalysis، وسجلات المدققين الموزعة عبر عشر شبكات بلوكشين، نفكك هندسة النفوذ وكيف تجاوز القراصنة وحدات التوقيع المتعدد المؤسسية واستغلوا معيار EIP-7702 لسرقة المليارات، مما أطاح بأوهام الأمان المطلق في منصات التداول المركزية.
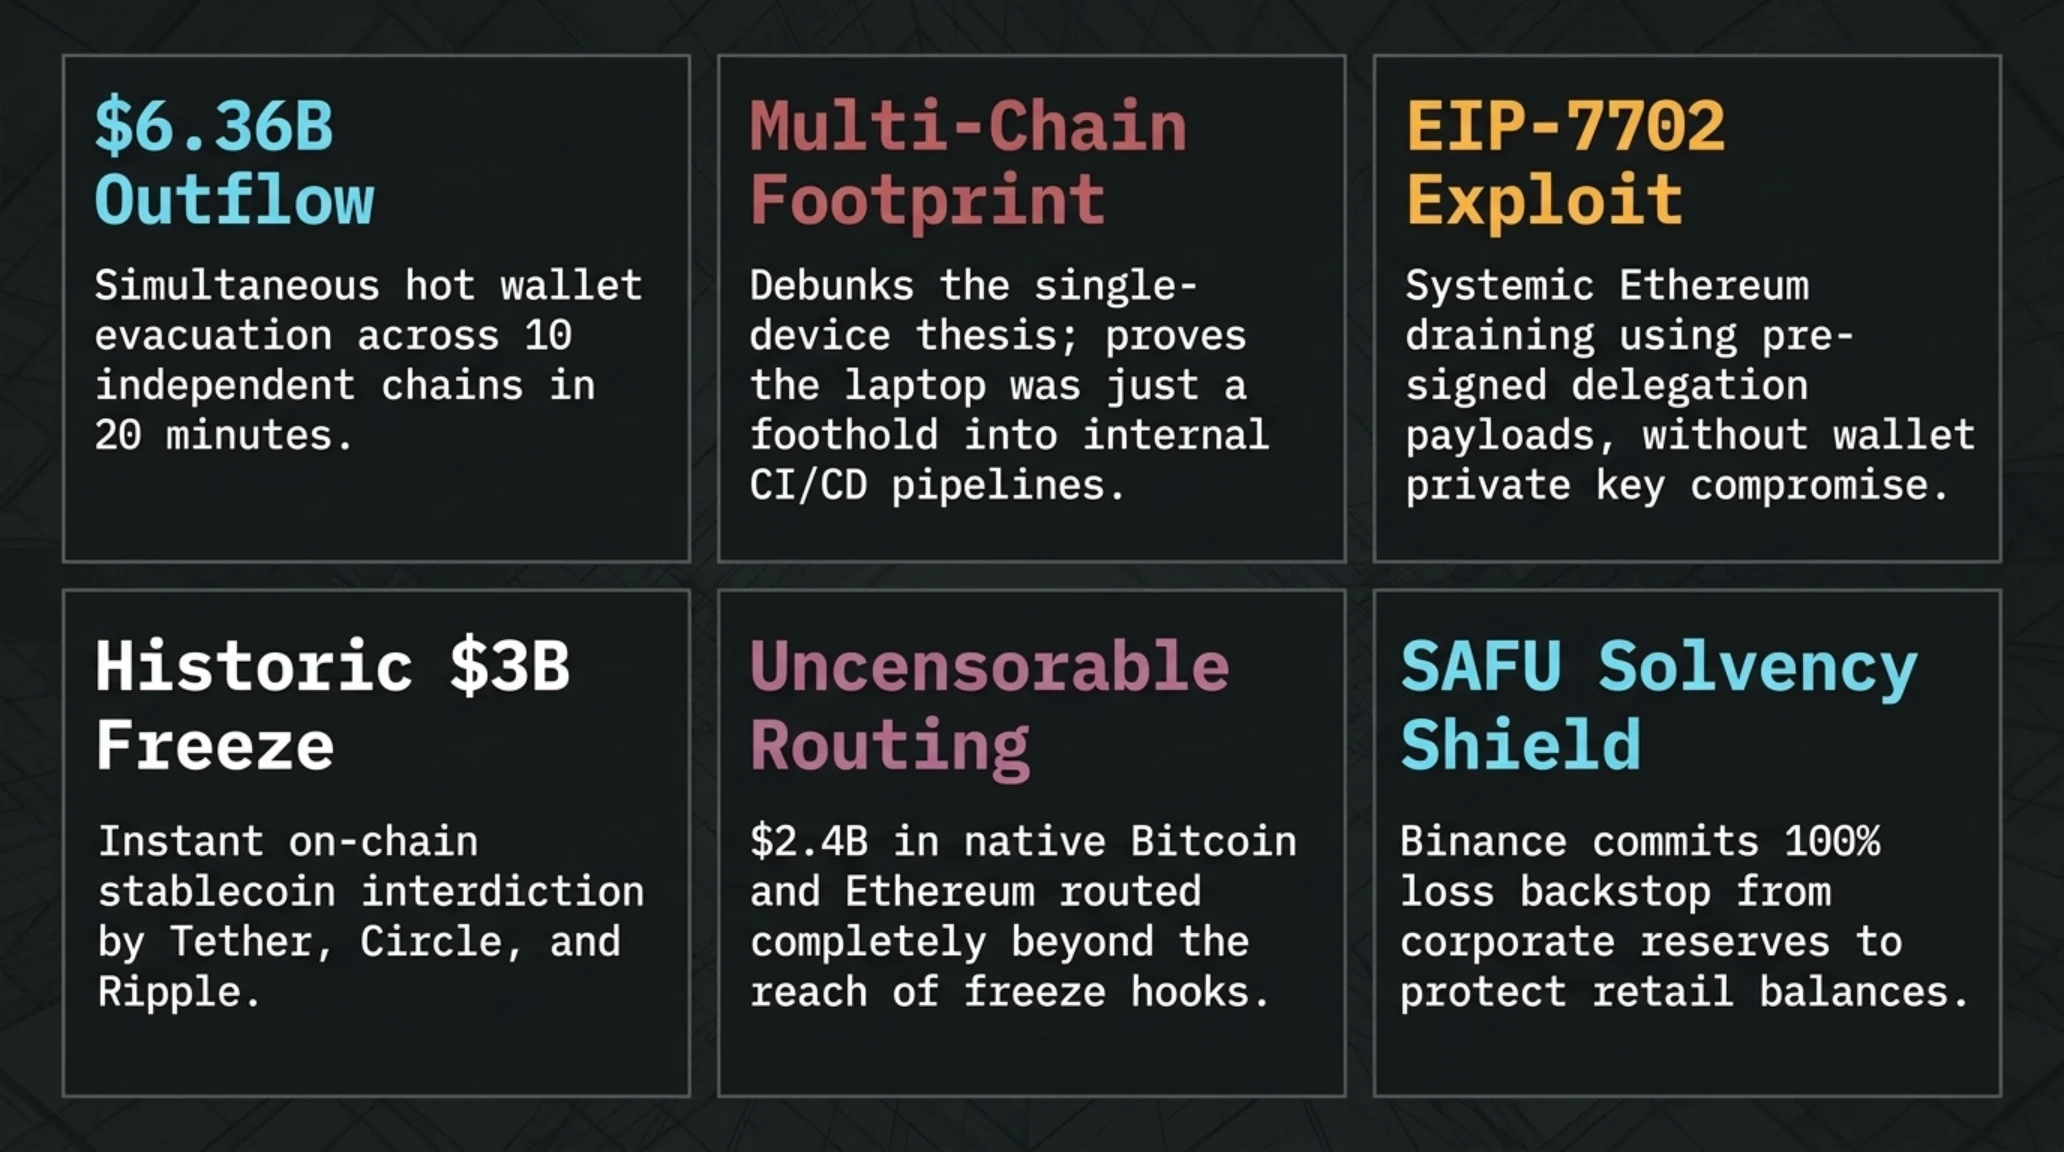
الرؤية الاستراتيجية وأبرز النتائج الجوهرية في لمحة سريعة
الرواية الأولية في مواجهة الواقع الجنائي: هل يمكن لحاسوب موظف إسقاط كبرى منصات العالم؟
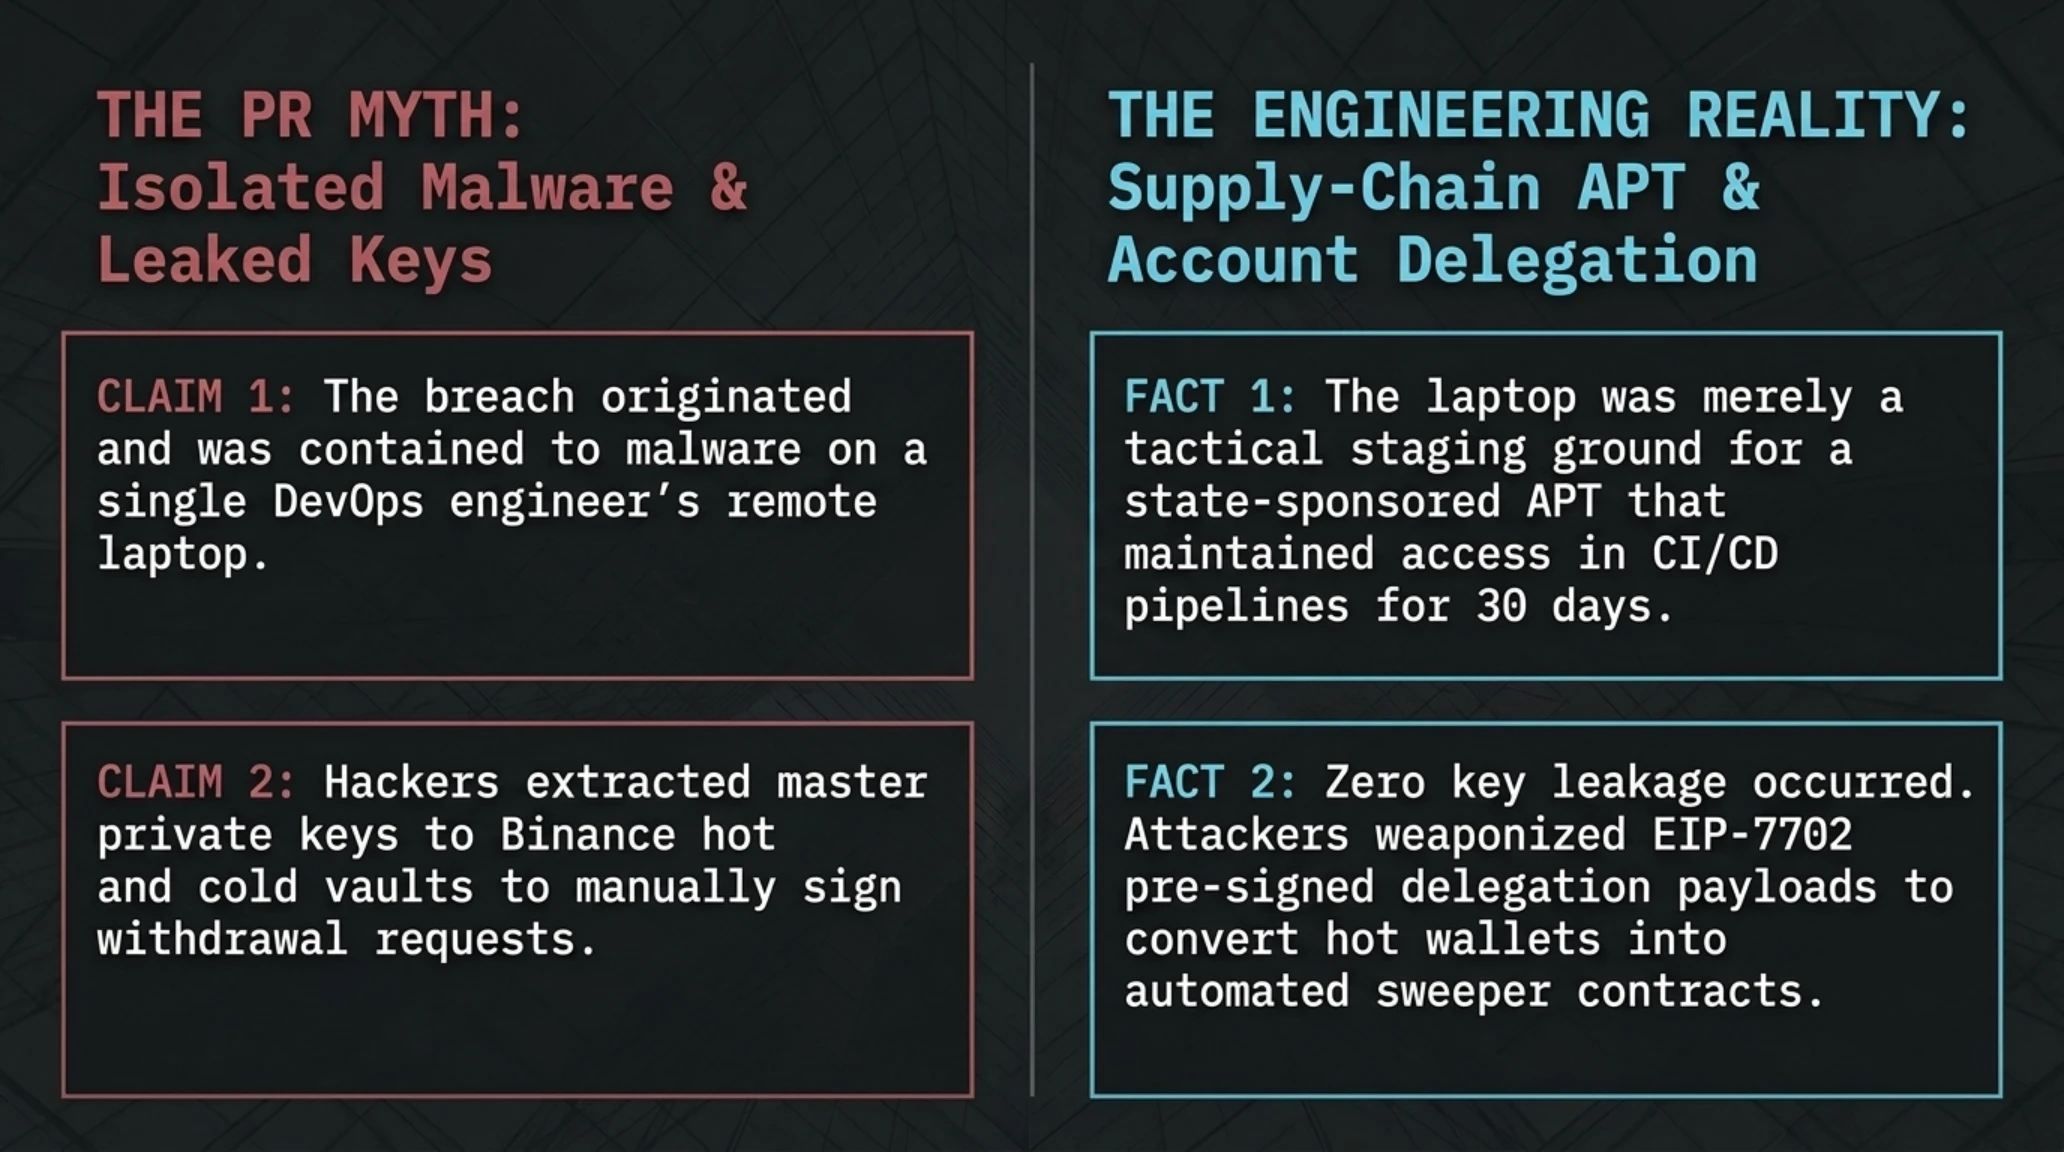
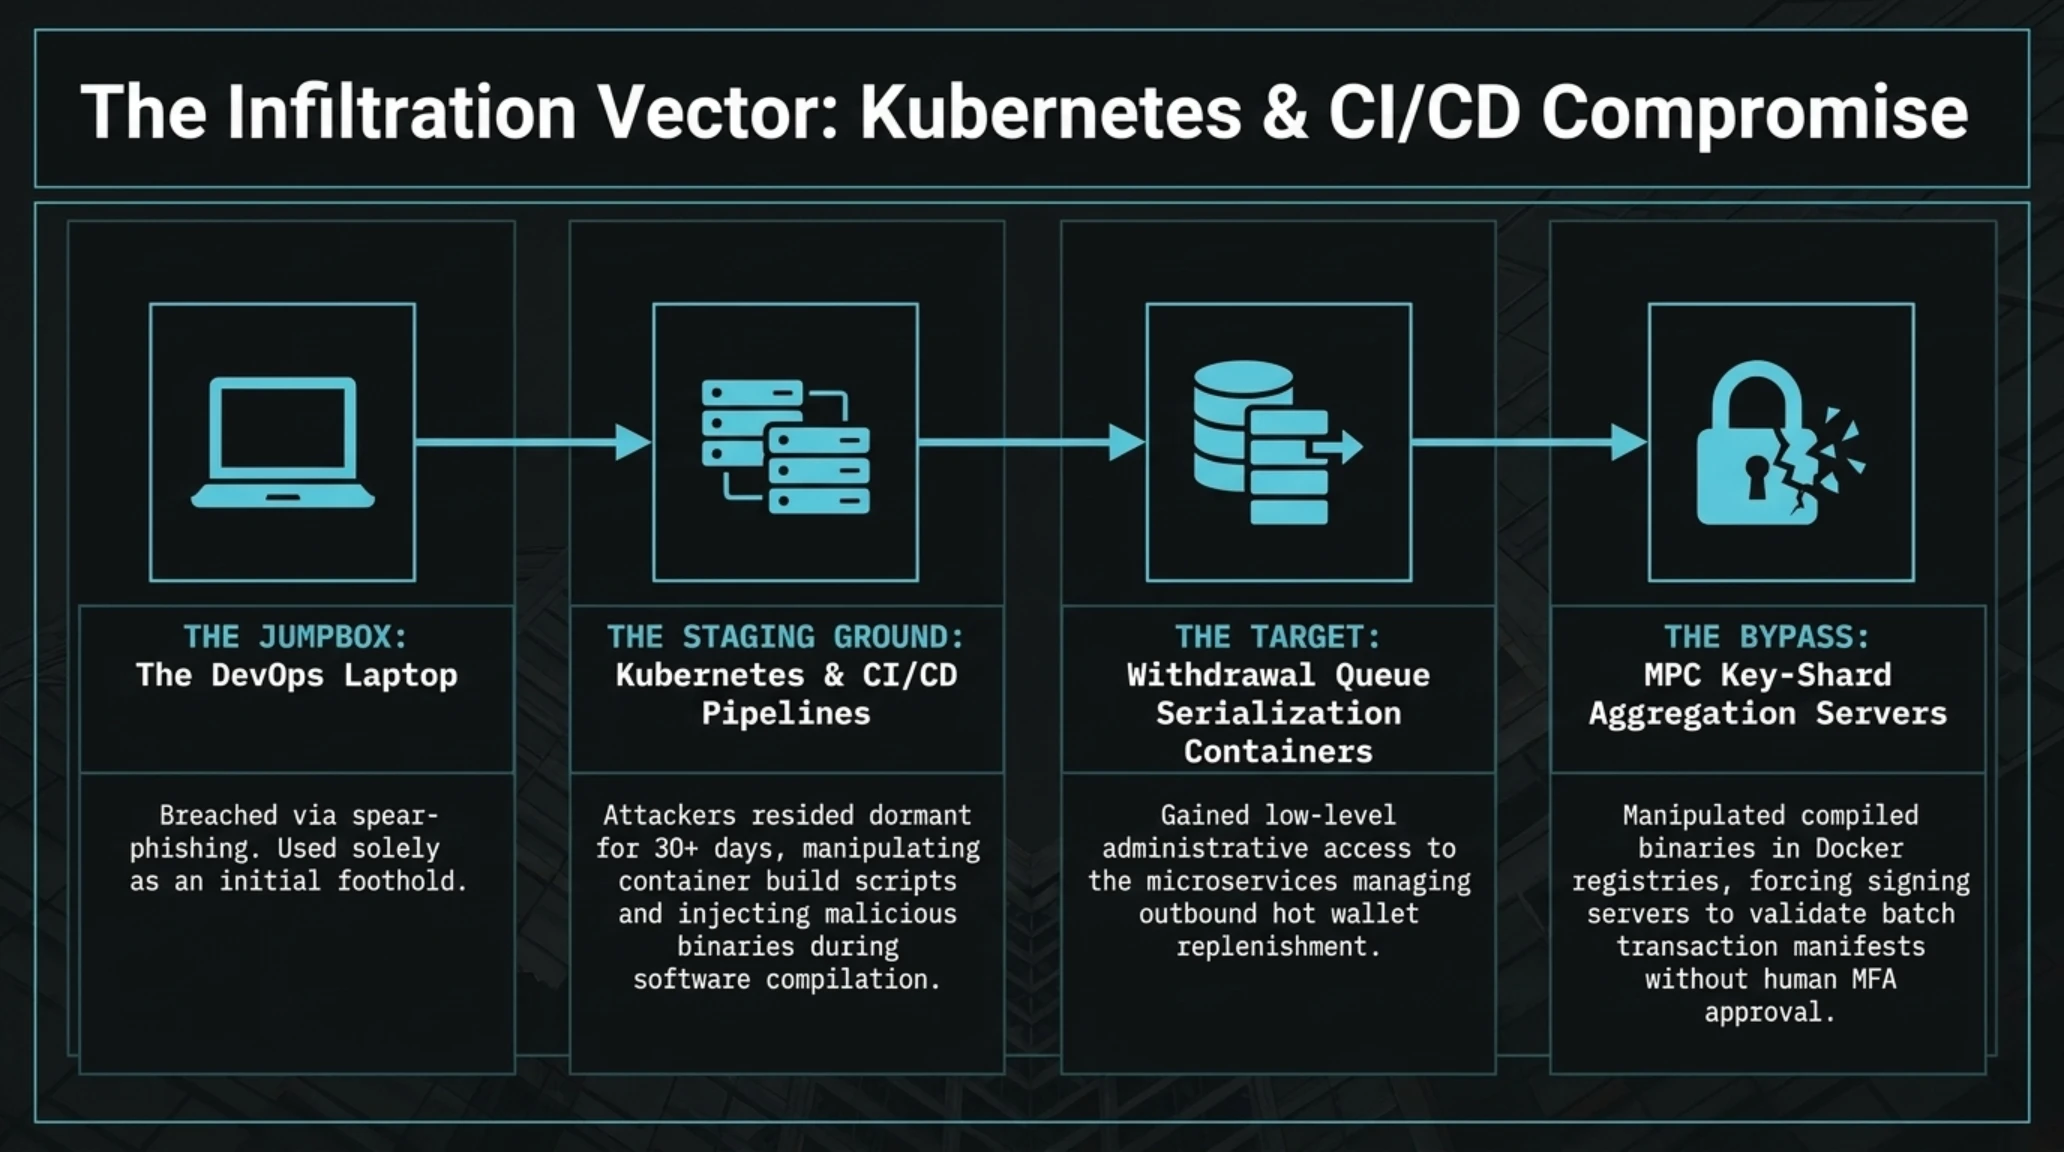
في الساعات الأولى التي تلت التعليق المفاجئ لعمليات السحب والإيداع في منصة بينانس عند الساعة 20:05 بتوقيت غرينتش في 29 أكتوبر، سارعت البيانات الإعلامية إلى طمأنة الأسواق العالمية بادعاء أن برمجية خبيثة استهدفت حاسوب عمل لمهندس DevOps، مما مكن من الوصول غير القانوني إلى حاوية خدمات في بيئة كوبرنيتيس السحابية. بدا هذا التفسير للوهلة الأولى منطقيا للمتابعين غير المتخصصين، نظرا لتاريخ هجمات الهندسة الاجتماعية على مطوري العملات المشفرة. بيد أن تدقيق معايير الحفظ والأمان المتبعة في بينانس يكشف أن أي مهندس بمفرده لا يمتلك الصلاحيات الرياضية للتوقيع على تحويلات بمليارات الدولارات.
الحقيقة الأكثر خطورة، والتي أثبتتها التقارير الجنائية المستقلة، هي أن المهاجمين نجحوا قبل أكثر من شهر في اختراق سلاسل التطوير والتكامل المستمر (CI/CD) داخل البنية التحتية للمنصة. ولم يكن حاسوب المهندس سوى منصة إطلاق تكتيكية (Jumpbox) استغلها القراصنة للحصول على الرموز الأمنية التي سمحت لهم بالتسلل الهادئ ورفع امتيازات الوصول، مما أتاح لهم التحكم في قنوات التسوية المالية عبر 10 شبكات بلوكشين رئيسية دون إطلاق صافرات الإنذار في أنظمة كشف التسلل.
أدرك المهاجمون أن أنظمة المراقبة الرقمية ستغلق البوابات فور رصد تدفقات غير معتادة، لذا صمموا هجوما متزامنا فائق السرعة جرد المحافظ الساخنة في شبكات بيتكوين، وإيثريوم، وسولانا، وترون، وريبل من احتياطاتها في غضون عشرين دقيقة فقط. حتى أن منصات التحليل المفتوحة مثل PeckShield وCyvers وZachXBT رصدت حركة الأموال وأطلقت تحذيرات عامة على شبكات التواصل قبل أن تتمكن منصة بينانس نفسها من نشر بيان رسمي، مما فجر حالة هلع واسعة في الأسواق.
فضح هذا الهجوم التناقض البنيوي الحاد في منصات التداول المركزية؛ حيث تضطر المنصات لضمان السيولة الفورية وسرعة الاستجابة لطلبات السحب إلى الاحتفاظ بمليارات الدولارات داخل محافظ ساخنة متصلة بالإنترنت، مما يجعلها هدفا مثاليا لفرق القرصنة الدولية المدعومة من حكومات تفتقر إلى النقد الأجنبي. وتتحول هذه السيولة الضخمة الجاهزة إلى مصيدة قاتلة عند حدوث أي ثغرة في خوادم التفويض المؤسسي، إذ يستحيل إيقاف آلاف المعاملات البرمجية المتزامنة بمجرد خروجها إلى دفاتر الأستاذ اللامركزية.
استفاد القراصنة كذلك من تشتت انتباه فرق الاستجابة للطوارئ عبر توزيع طلبات وهمية في شبكات الاختبار والمراقبة الثانوية قبل دقائق من الهجوم الفعلي، مما أدى إلى إرباك غرف العمليات التشغيلية وتأخير اتخاذ قرار الفصل الكهربائي اليدوي للمخدمات السحابية لعشر دقائق حاسمة، كانت كافية لاستنزاف الجزء الأكبر من الأرصدة المستهدفة.
إلى جانب ذلك، كشفت تحقيقات البنية التحتية أن أنظمة إدارة الأحداث والمعلومات الأمنية (SIEM) وأدوات المراقبة المتقدمة مثل Datadog وSplunk تعرضت للتعمية البرمجية؛ إذ قام المهاجمون بتوجيه استعلامات API تبدو طبيعية ومطابقة تماما لحركة السحب الاعتيادية للعملاء، مما جعل خوارزميات رصد الشذوذ تصنف التدفقات المليارية كنشاط تداول كثيف ناتج عن تقلبات السوق بدلا من تصنيفها كهجوم سيبراني منسق.
بدد هذا التقييم الصريح من كبار خبراء الأمن السيبراني الرواية الرسمية المبسطة، ووجه أنظار الصناعة العالمية نحو السلاح البرمجي الفعلي الذي استخدم في تفريغ المحافظ.
لماذا يهم هذا الحدث // المؤشرات المالية وحجم أكبر سرقة سيبرانية
أثبتت هذه الأرقام القياسية أن التحرك الفوري بين منصات التداول وشركات العملات المستقرة كان العامل الحاسم الذي منع انهيارا شاملا في ثقة المستثمرين والمؤسسات العالمية.
توضح هذه المؤشرات الحجم غير المسبوق للأزمة، وتؤكد الحاجة الملحة إلى الفصل الدقيق بين البيانات الصحفية والتحليلات الجنائية الرقمية المحايدة.
المقارنة الجنائية الدقيقة | الشائعات الصحفية في مواجهة الحقائق الهندسية
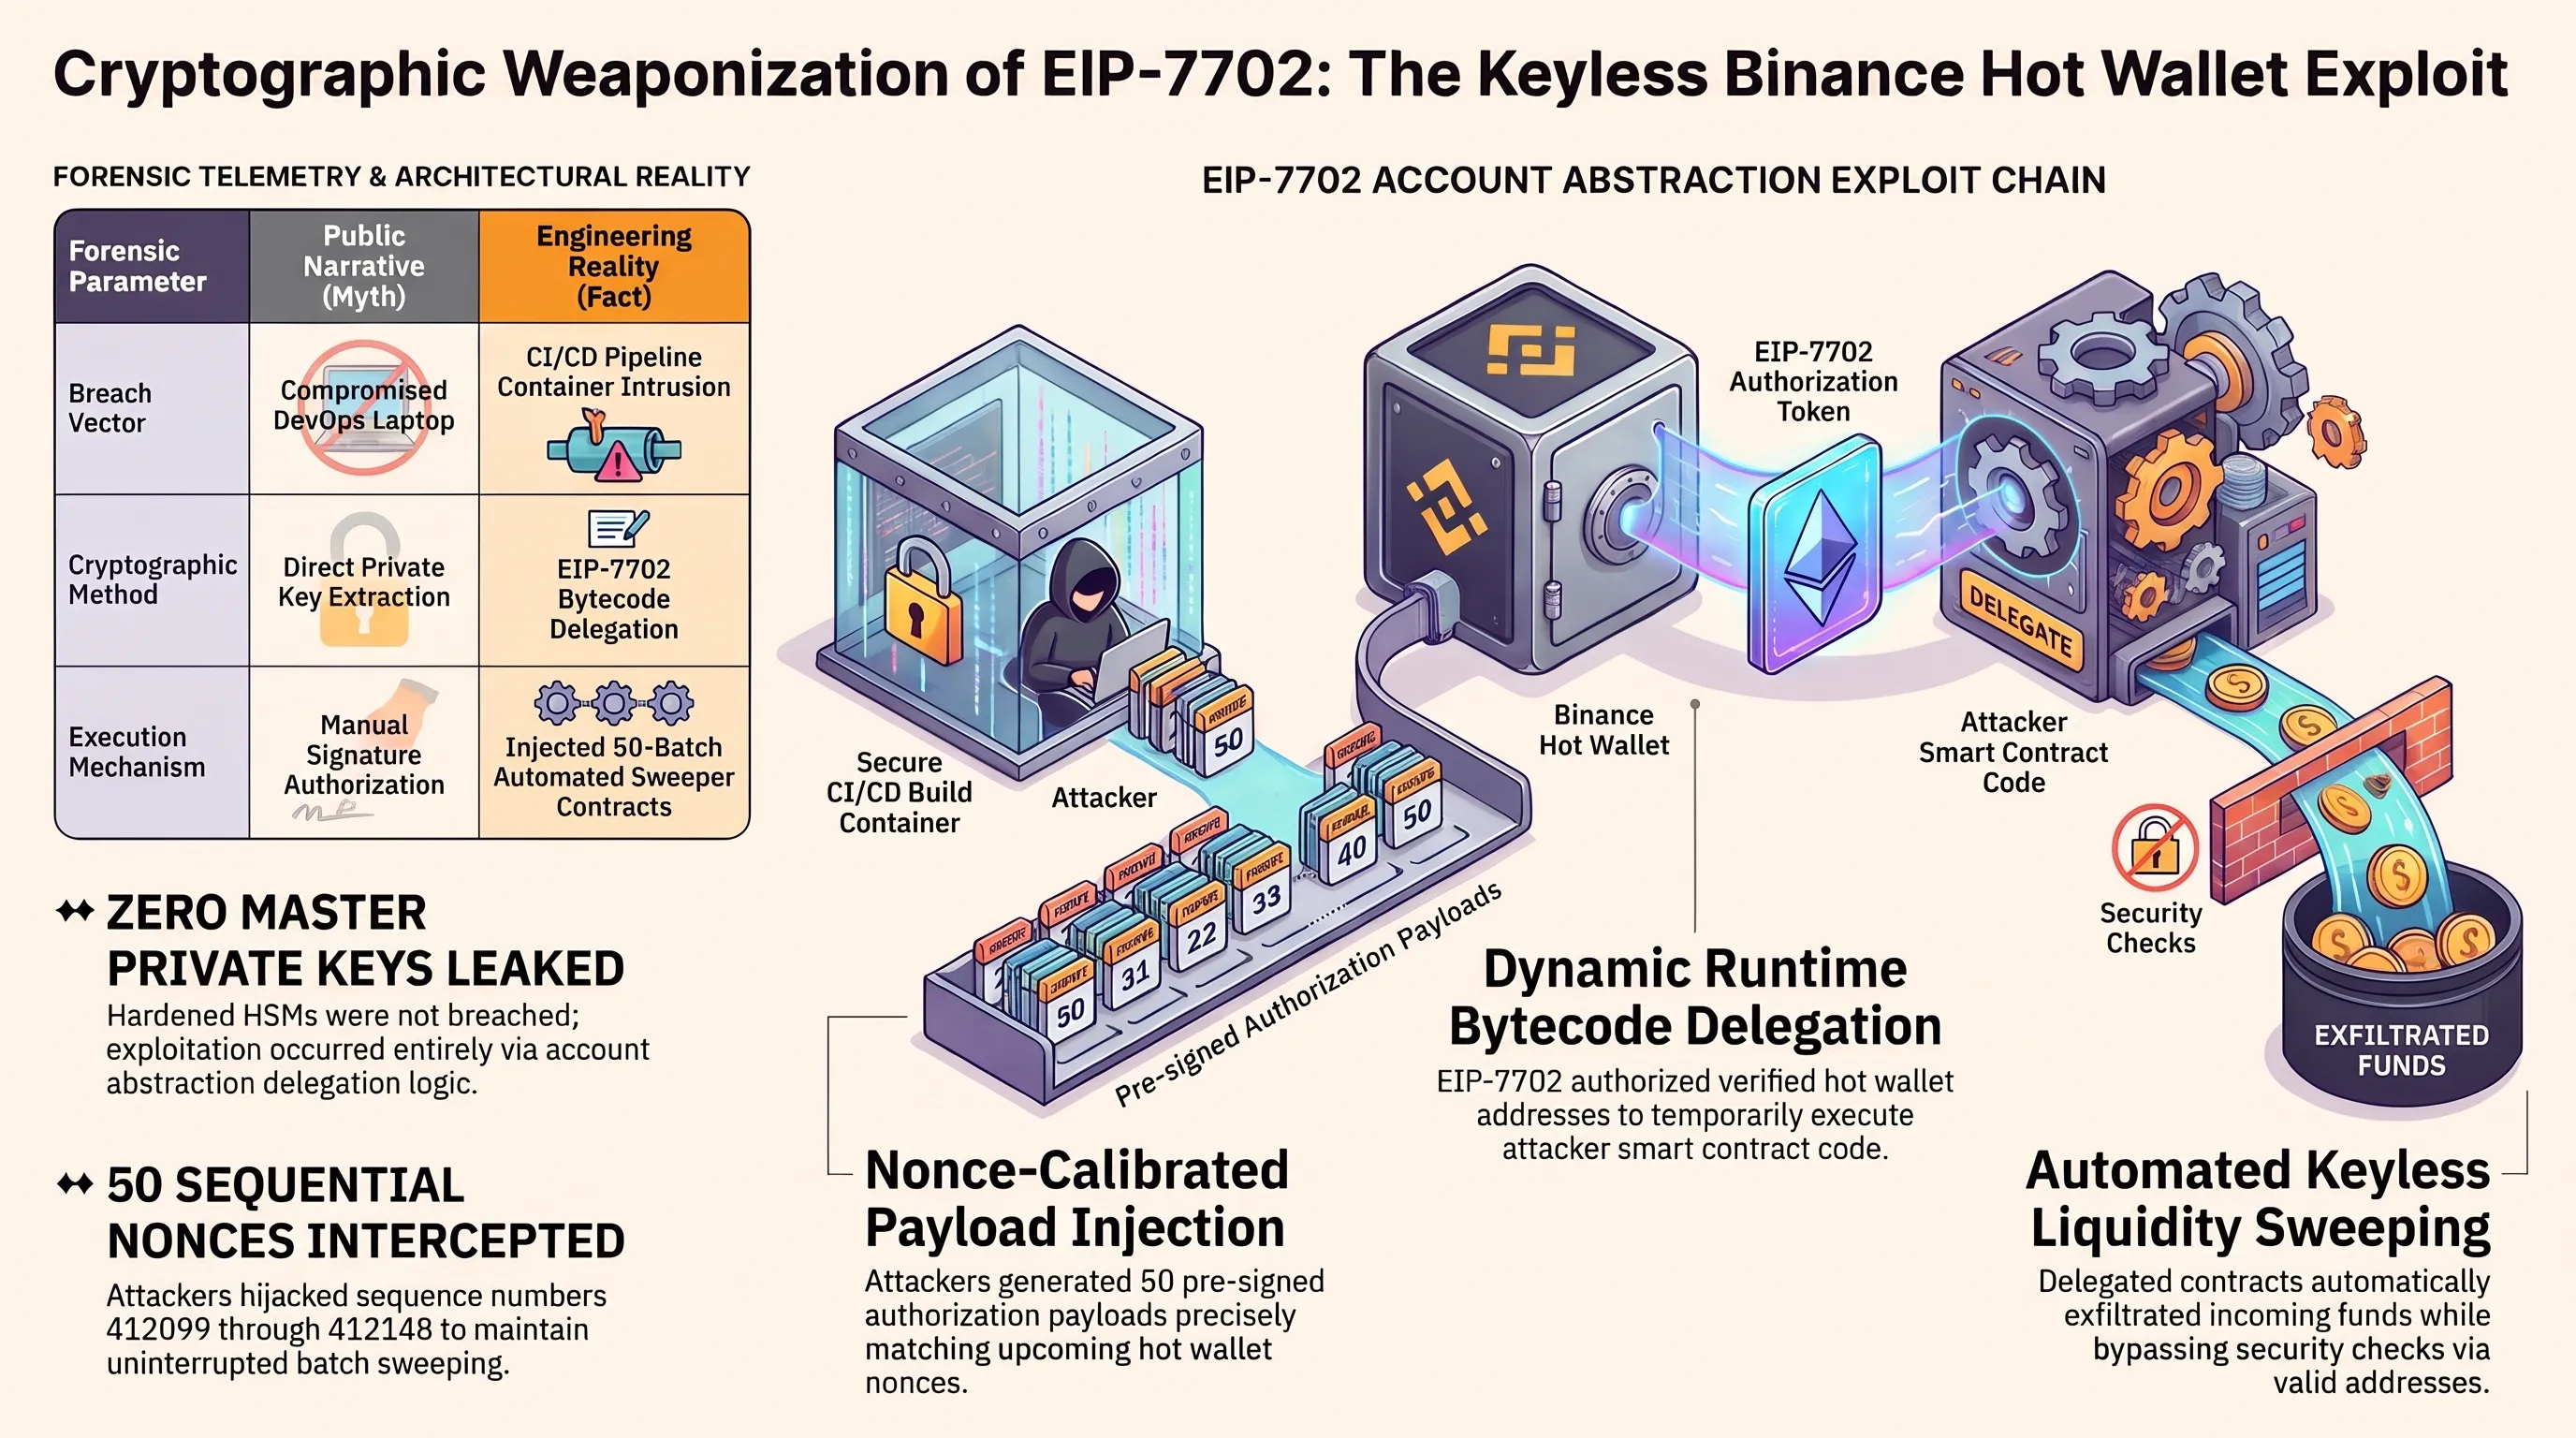
روجت بعض وسائل الإعلام أن القراصنة استولوا مباشرة على المفاتيح الخاصة لتوقيع المعاملات وتحويل الأرصدة.
أثبتت التحليلات الجنائية تحويل المحفظة مؤقتا لعقد تصريف آلي عبر حمولات تفويض موقعة مسبقا تزامنت مع أرقام تسلسل المعاملات.
يقودنا هذا الفهم الدقيق إلى تفكيك السلاح البرمجي الأكثر إثارة للجدل في مجتمع مطوري الإيثريوم.
في الجزء الثاني، نغوص في الرياضيات التشفيرية لمعيار EIP-7702 وكيف تم تحويل المحافظ الساخنة إلى أدوات تصريف ذاتية.
السلاح التشفيري الخفي: الهندسة العكسية للاختراق واستغلال معيار EIP-7702 في إيثريوم
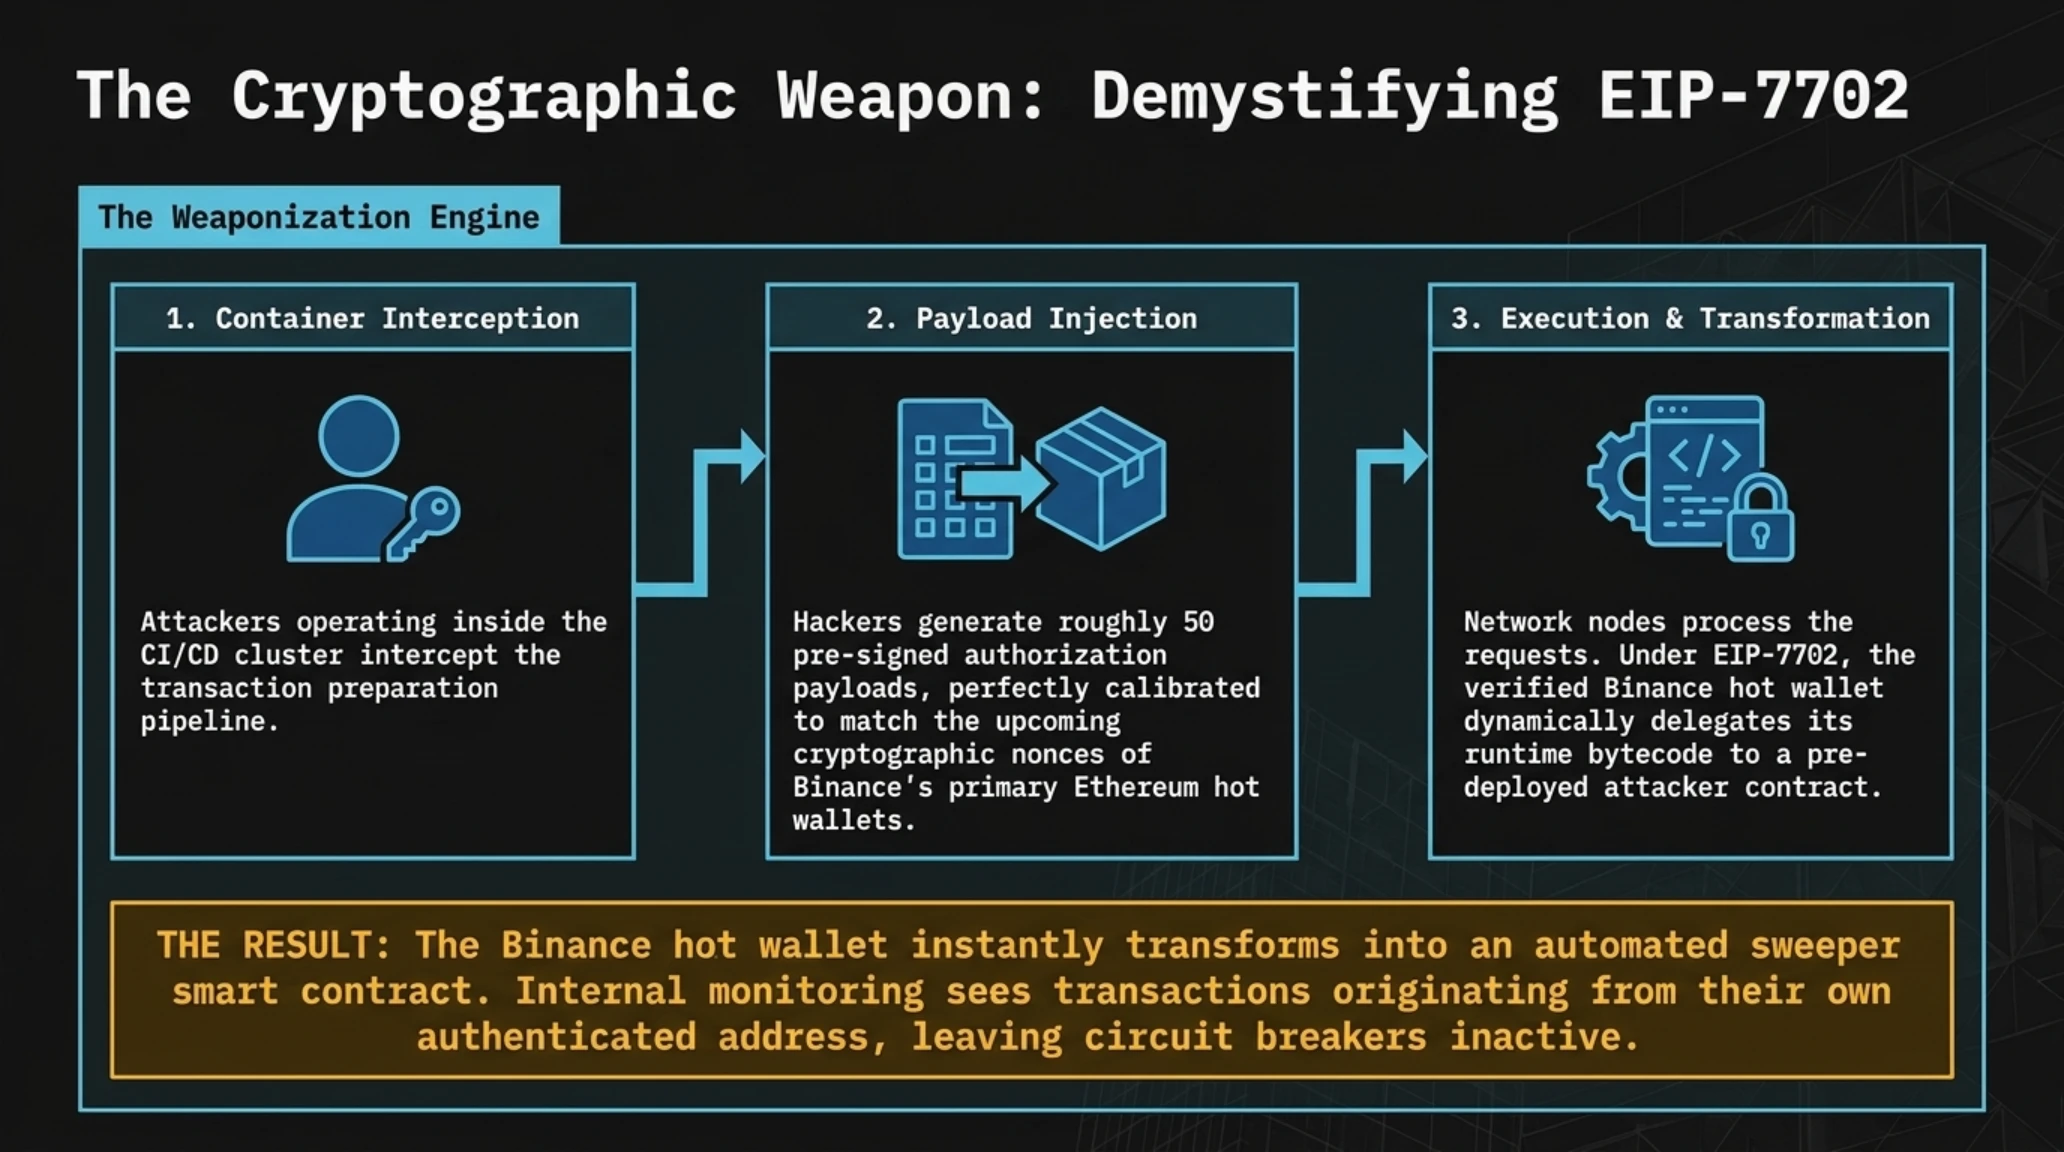
شكلت الكيفية التي استنزف بها القراصنة مئات الملايين من الدولارات في شبكة إيثريوم وتوكنات ERC-20 دون إطلاق إنذارات الأمان المؤسسية اللغز الأكبر للباحثين. يكمن السر التشفيري في معيار EIP-7702؛ وهو تطوير حديث في بنية تجريد الحسابات (Account Abstraction) يتيح للحسابات الخارجية العادية (EOA) التصرف مؤقتا كعقود ذكية أثناء تنفيذ معاملة معينة.
نجح المهاجمون، بفضل وصولهم إلى حاويات النشر الداخلي في بينانس، في التلاعب بصفوف تسلسل المعاملات دون المساس بوحدات التشفير المادية (HSM) التي تحتفظ بالمفاتيح الخاصة. قام الفريق المهاجم بإنتاج نحو 50 حمولة تفويض موقعة مسبقا (Pre-signed Authorization Payloads) تمت معايرتها بدقة لتتطابق مع أرقام التسلسل التالية (Nonces) الخاصة بمحفظة بينانس الساخنة.
وعندما أرسلت هذه الحمولات إلى شبكة إيثريوم، حول المعيار محفظة بينانس تلقائيا إلى عقد جارف ذكي (Sweeper Contract). وفي غضون أجزاء من الثانية، قام هذا العقد بتحويل كافة الأرصدة إلى عناوين القراصنة وعقود التبادل اللامركزي. وبما أن المعاملات كانت تصدر من العنوان المعتمد لمنصة بينانس نفسها، اعتبرتها أنظمة الحماية الداخلية حركات تسوية عادية، مما عطل آليات الإيقاف الطارئ.
على مستوى البنية السحابية، تحرك المهاجمون أفقيا عبر حاويات كوبرنيتيس واستغلوا صلاحيات أدوار IAM في سحابة أمازون AWS، متجاوزين جدران الحماية للوصول إلى خوادم توقيع الحوسبة متعددة الأطراف (MPC). وبالمثل في شبكات سولانا وترون وبيتكوين، استغل القراصنة قنوات الدفع المجمعة (Batch Payouts)، مما أدى إلى إغراق الكتل بحركات سحب مشبوهة استنفدت الحدود القصوى لمعالجة الشبكات قبل تدخل فرق الصيانة.
إلى جانب ذلك، تمكن المهاجمون من تجاوز بروتوكول الحوسبة متعددة الأطراف (MPC) المسؤول عن تأمين أجزاء مفاتيح التوقيع الرقمي (Key Shards)، وذلك عبر حقن أكواد خبيثة أثناء تجميع حزم البرمجيات في خطوط الإنتاج. ومن خلال استغلال صلاحيات الوصول الكامل داخل سجلات حاويات دوكر (Docker Registry) الداخلية، قام القراصنة بتفعيل وظيفة برمجية تعتمد تفويضات السحب الجماعي دون الحاجة إلى موافقة مادية أو تأكيد ثنائي من مسؤولي النظام؛ وهو تكتيك هندسي بالغ التعقيد لم يسبق رصده إلا في نماذج المحاكاة النظرية بمختبرات التشفير المتقدمة.
كشفت هذه الحادثة أن افتراض أمان الكود المصدري يصبح بلا قيمة إذا كانت بيئة النشر والبناء البرمجي عرضة للتلاعب الخفي، حيث استطاع المهاجمون استبدال مكتبات التشفير القياسية بإصدارات معدلة تتجاهل التحقق من هوية المرسل النهائي للمدفوعات الضخمة.
وعلى الصعيد الهندسي الصرف، اعتمد المهاجمون في صياغة حمولات EIP-7702 على مصفوفة بيانات متكاملة تتضمن معرف السلسلة، وعنوان العقد المفوض، ورقم النانس، وقيم التوقيع التشفيرية (y_parity وr وs). وبما أن بروتوكول إيثريوم المحدث يتحقق فقط من صحة التوقيع الرياضي للحساب الخارجي دون فحص النوايا البرمجية للعقد الهدف، فقد تعاملت عُقد التحقق في الشبكة مع التفويض باعتباره ترقية شرعية ومؤقتة لقدرات الحساب، مما منح العقد الخبيث تفويضا مطلقا للتصرف في كافة أصول المحفظة دون أي قيد زمني أو تحذير مسبق.
قاموس تيكين للمصطلحات التقنية المتقدمة
أثبت هذا التوظيف الاستثنائي للتطورات البرمجية أن سباق التسلح السيبراني في قطاع البلوكشين بات يستهدف جوهر المعايير الحديثة بدلا من الثغرات البدائية القديمة.
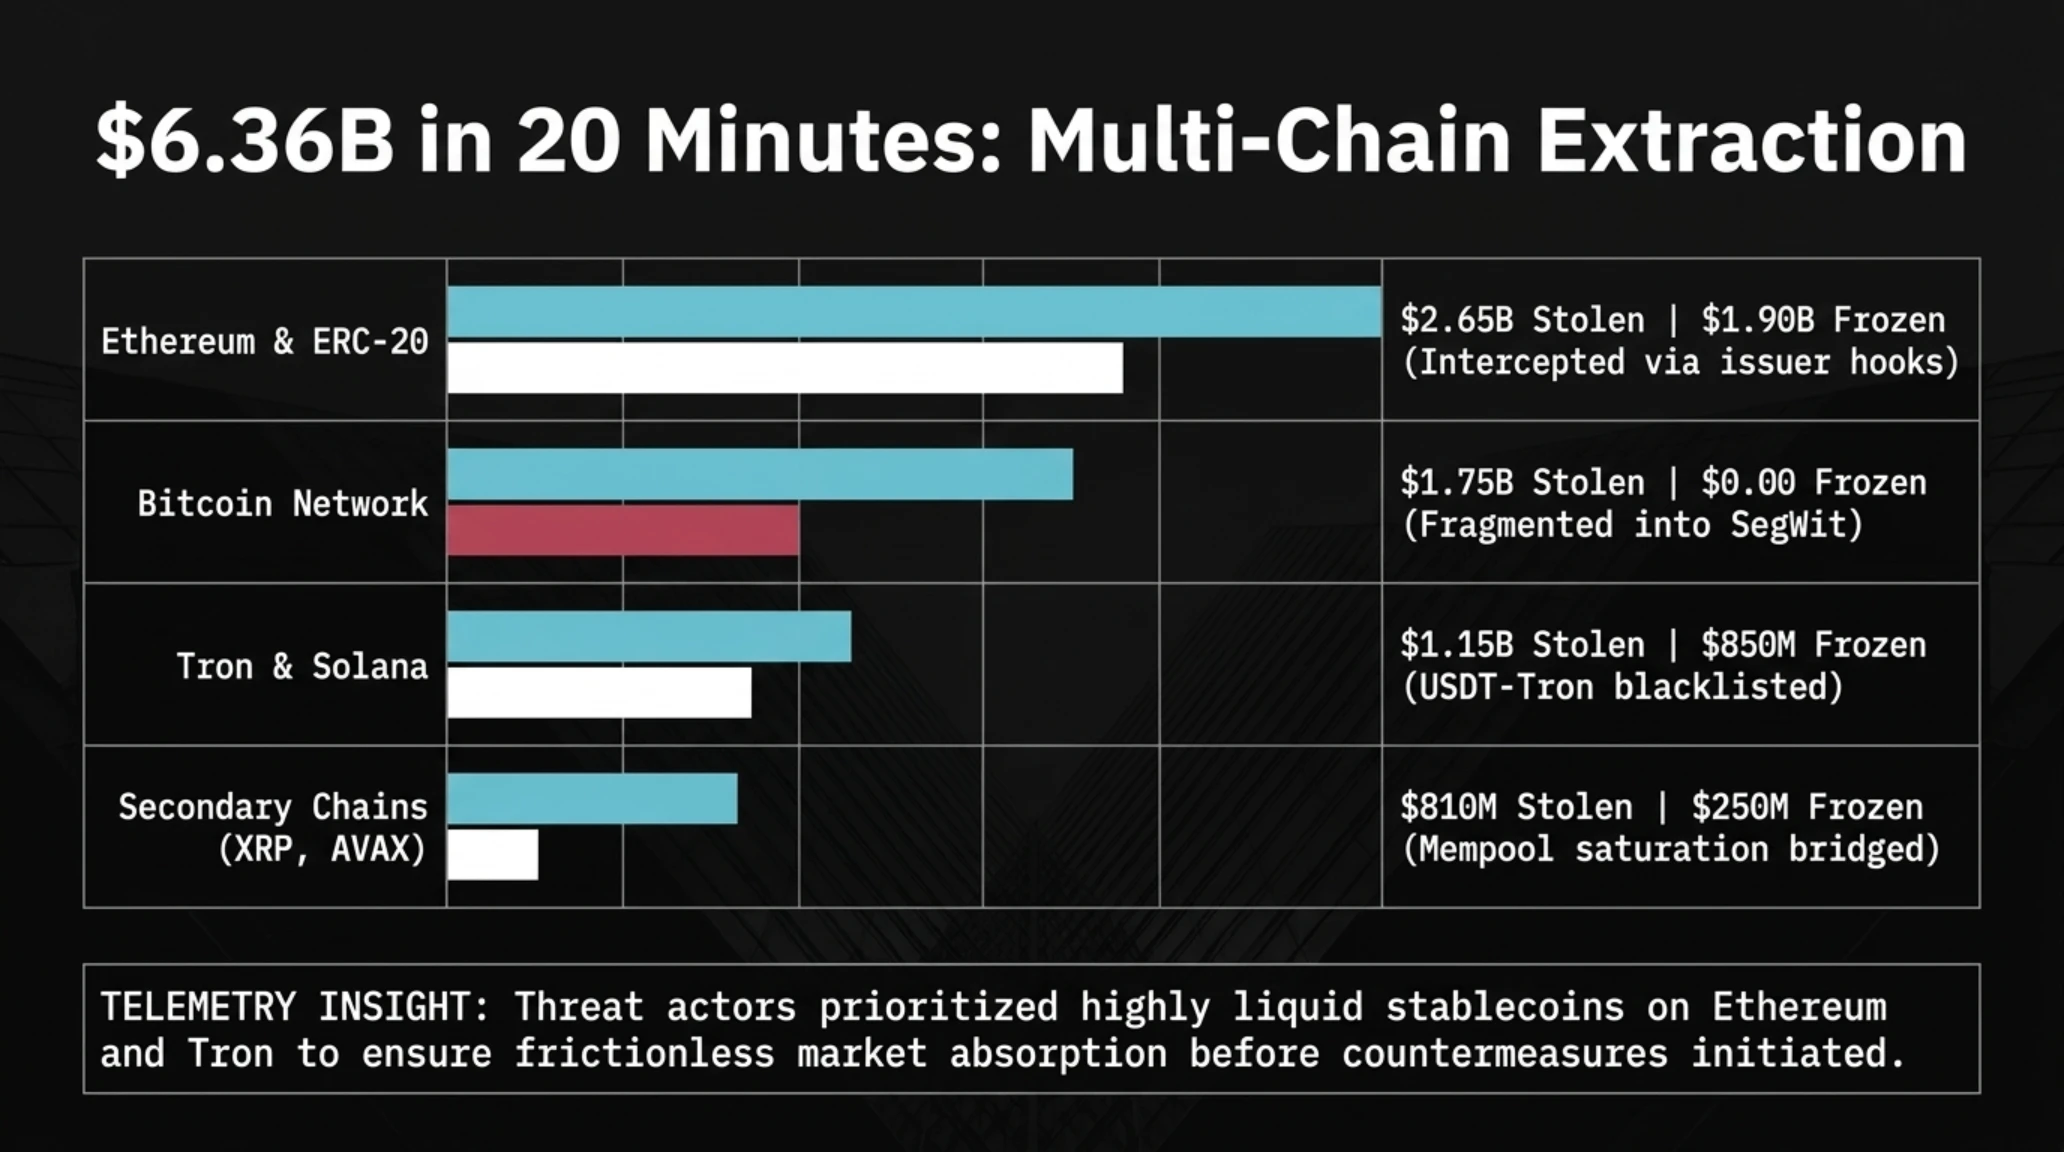
مخطط بياني وجدول مقارن | توزيع الأصول المسروقة والمجمدة حسب شبكات البلوكشين
| شبكة البلوكشين المستهدفة | إجمالي الأصول المسحوبة | نتائج التدخل والتجميد الطارئ | البردار التقني المستخدم في الاختراق |
|---|---|---|---|
| منظومة إيثريوم وتوكنات ERC-20 | 2.65 مليار دولار | تجميد 1.90 مليار دولار من العملات المستقرة | استغلال حمولات تفويض EIP-7702 الذاتية |
| شبكة بيتكوين (BTC الأصيل) | 1.75 مليار دولار | غير قابلة للحظر (تشتت في عناوين SegWit) | التلاعب بقوائم التسوية والدفع المجمع |
| شبكات ترون وسولانا | 1.15 مليار دولار | حظر 850 مليون دولار من USDT على ترون | تجاوز ضوابط الحاويات والتوقيع المتعدد |
| سلاسل ثانوية (ريبل، أفاكس وغيرها) | 810 ملايين دولار | تجميد 250 مليون دولار بفضل يقظة المدققين | استنزاف السيولة وتوجيهها عبر الجسور اللامركزية |
توضح هذه الأرقام تركيز الهجوم على أصول العملات المستقرة عالية السيولة لضمان سرعة تحويلها إلى أسواق التداول البديلة قبل تفعيل الإجراءات الوقائية.
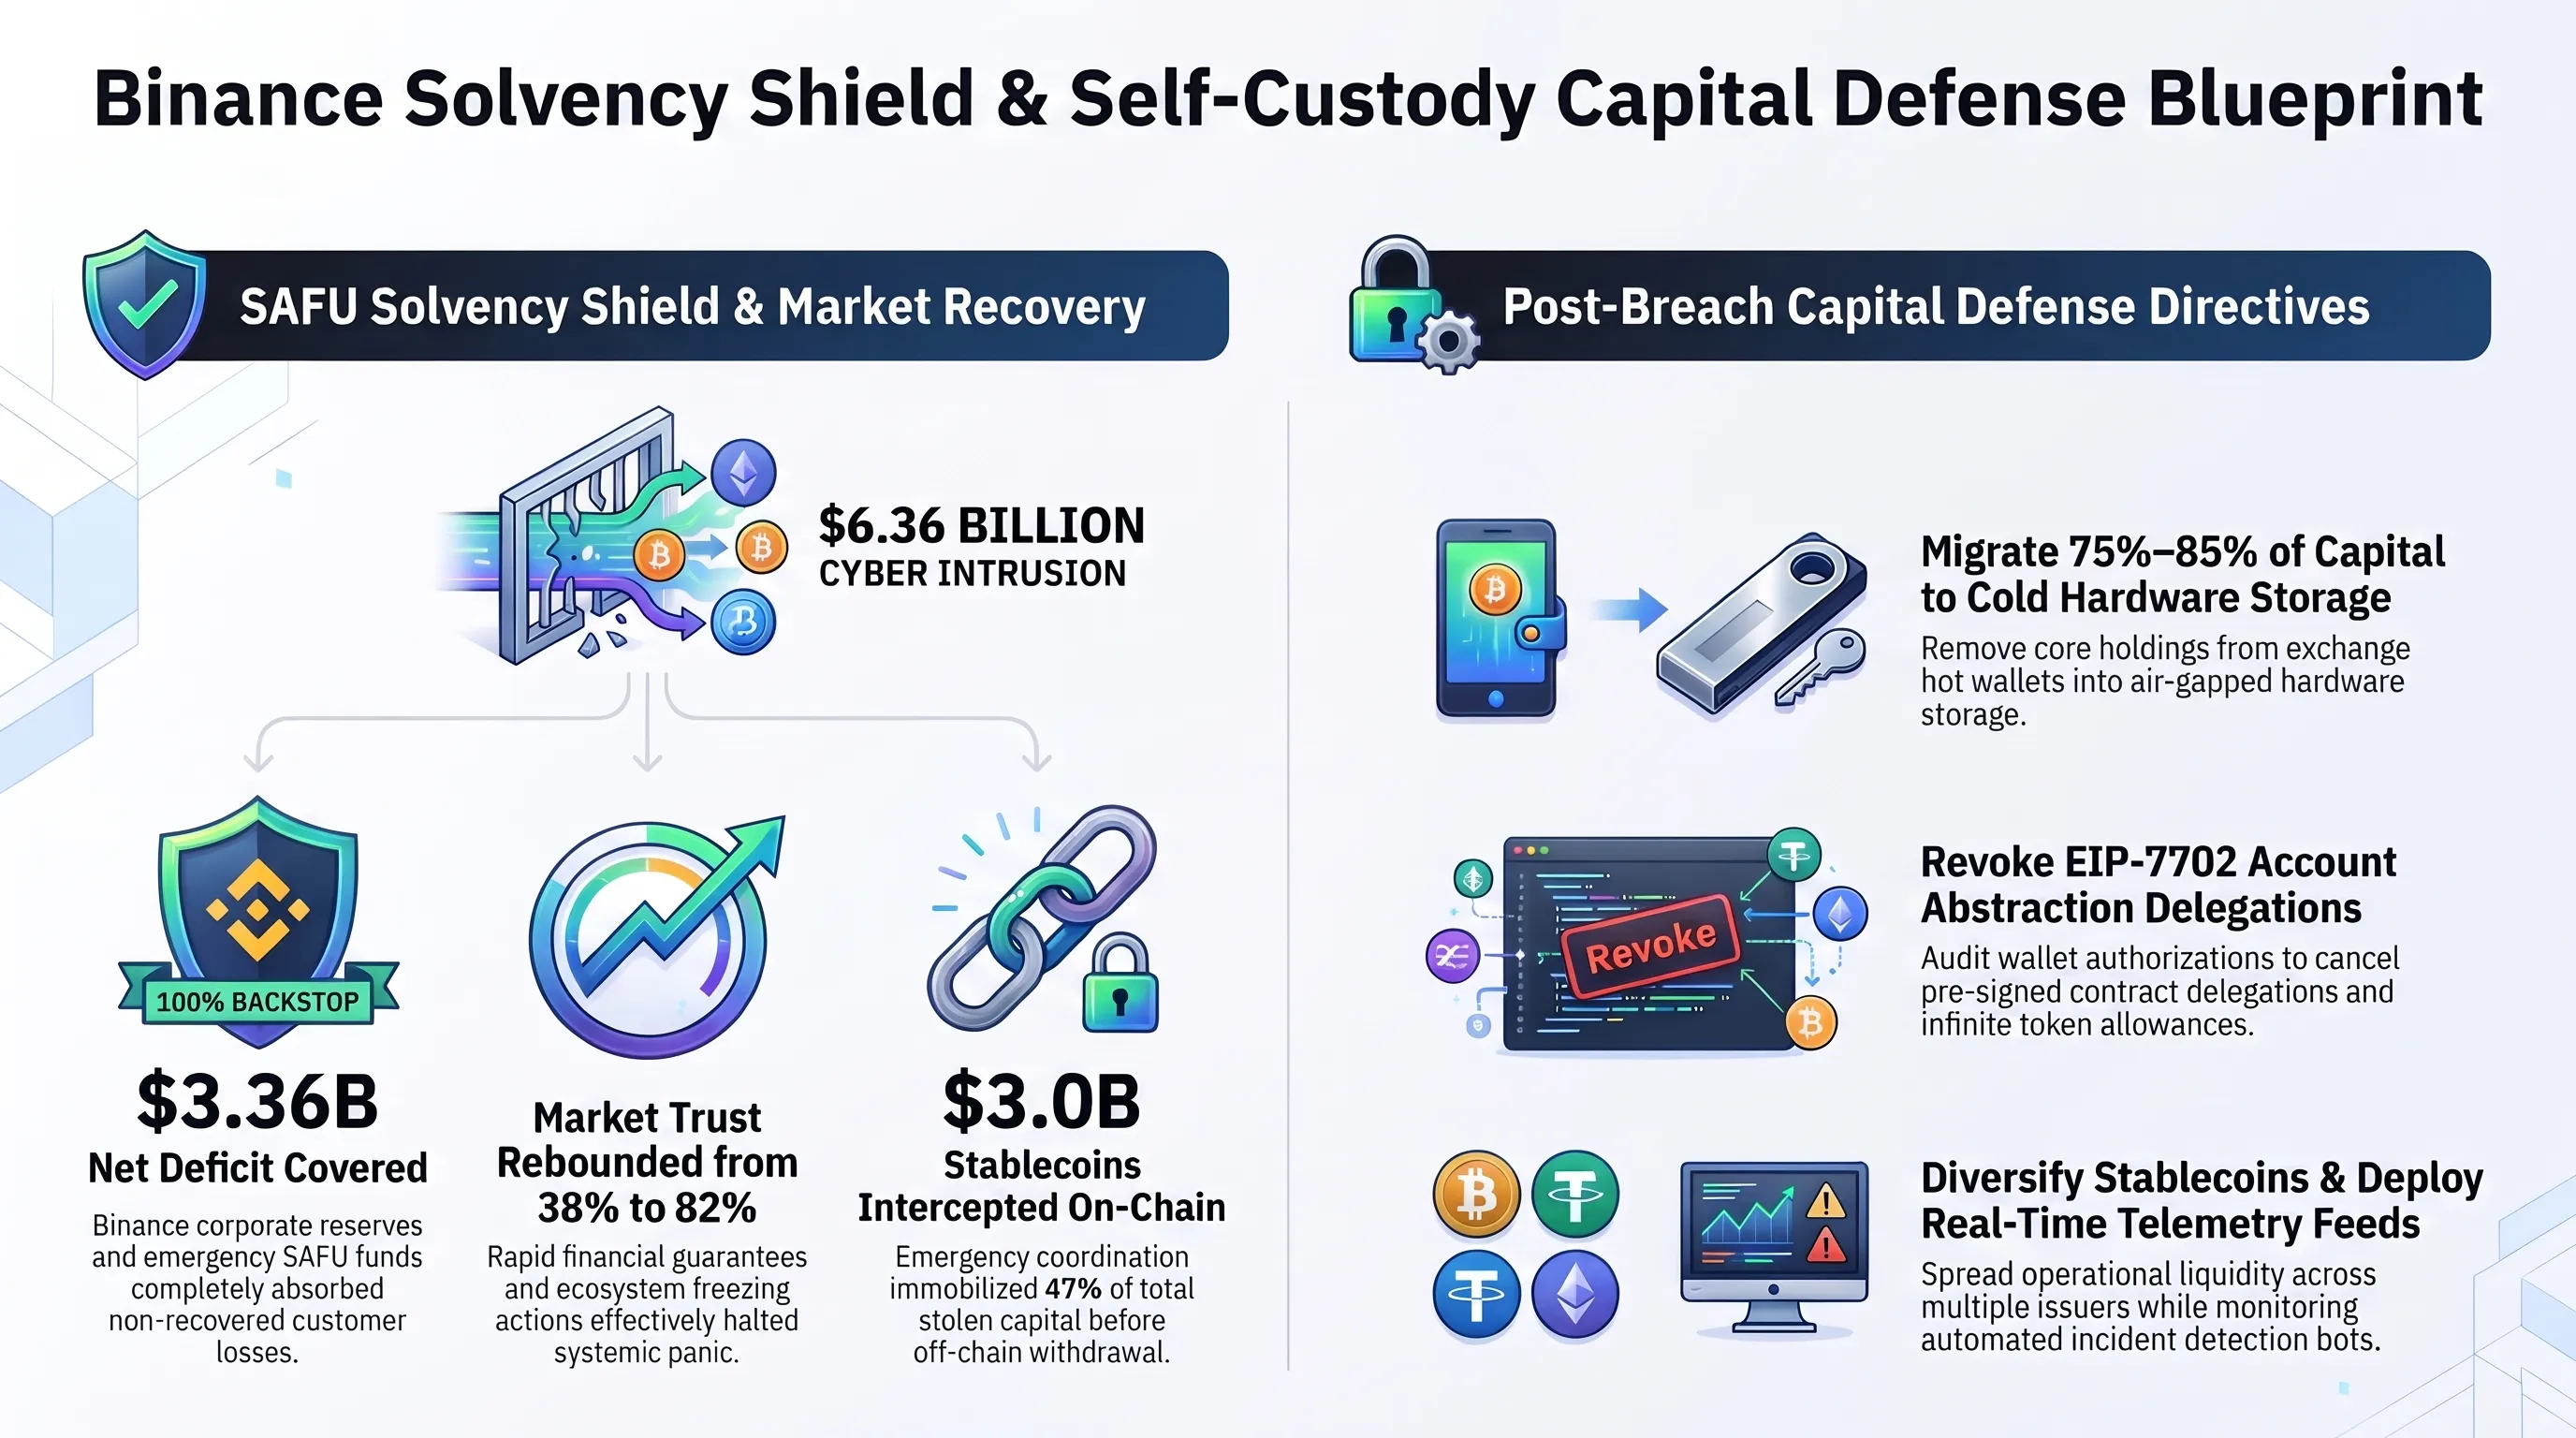
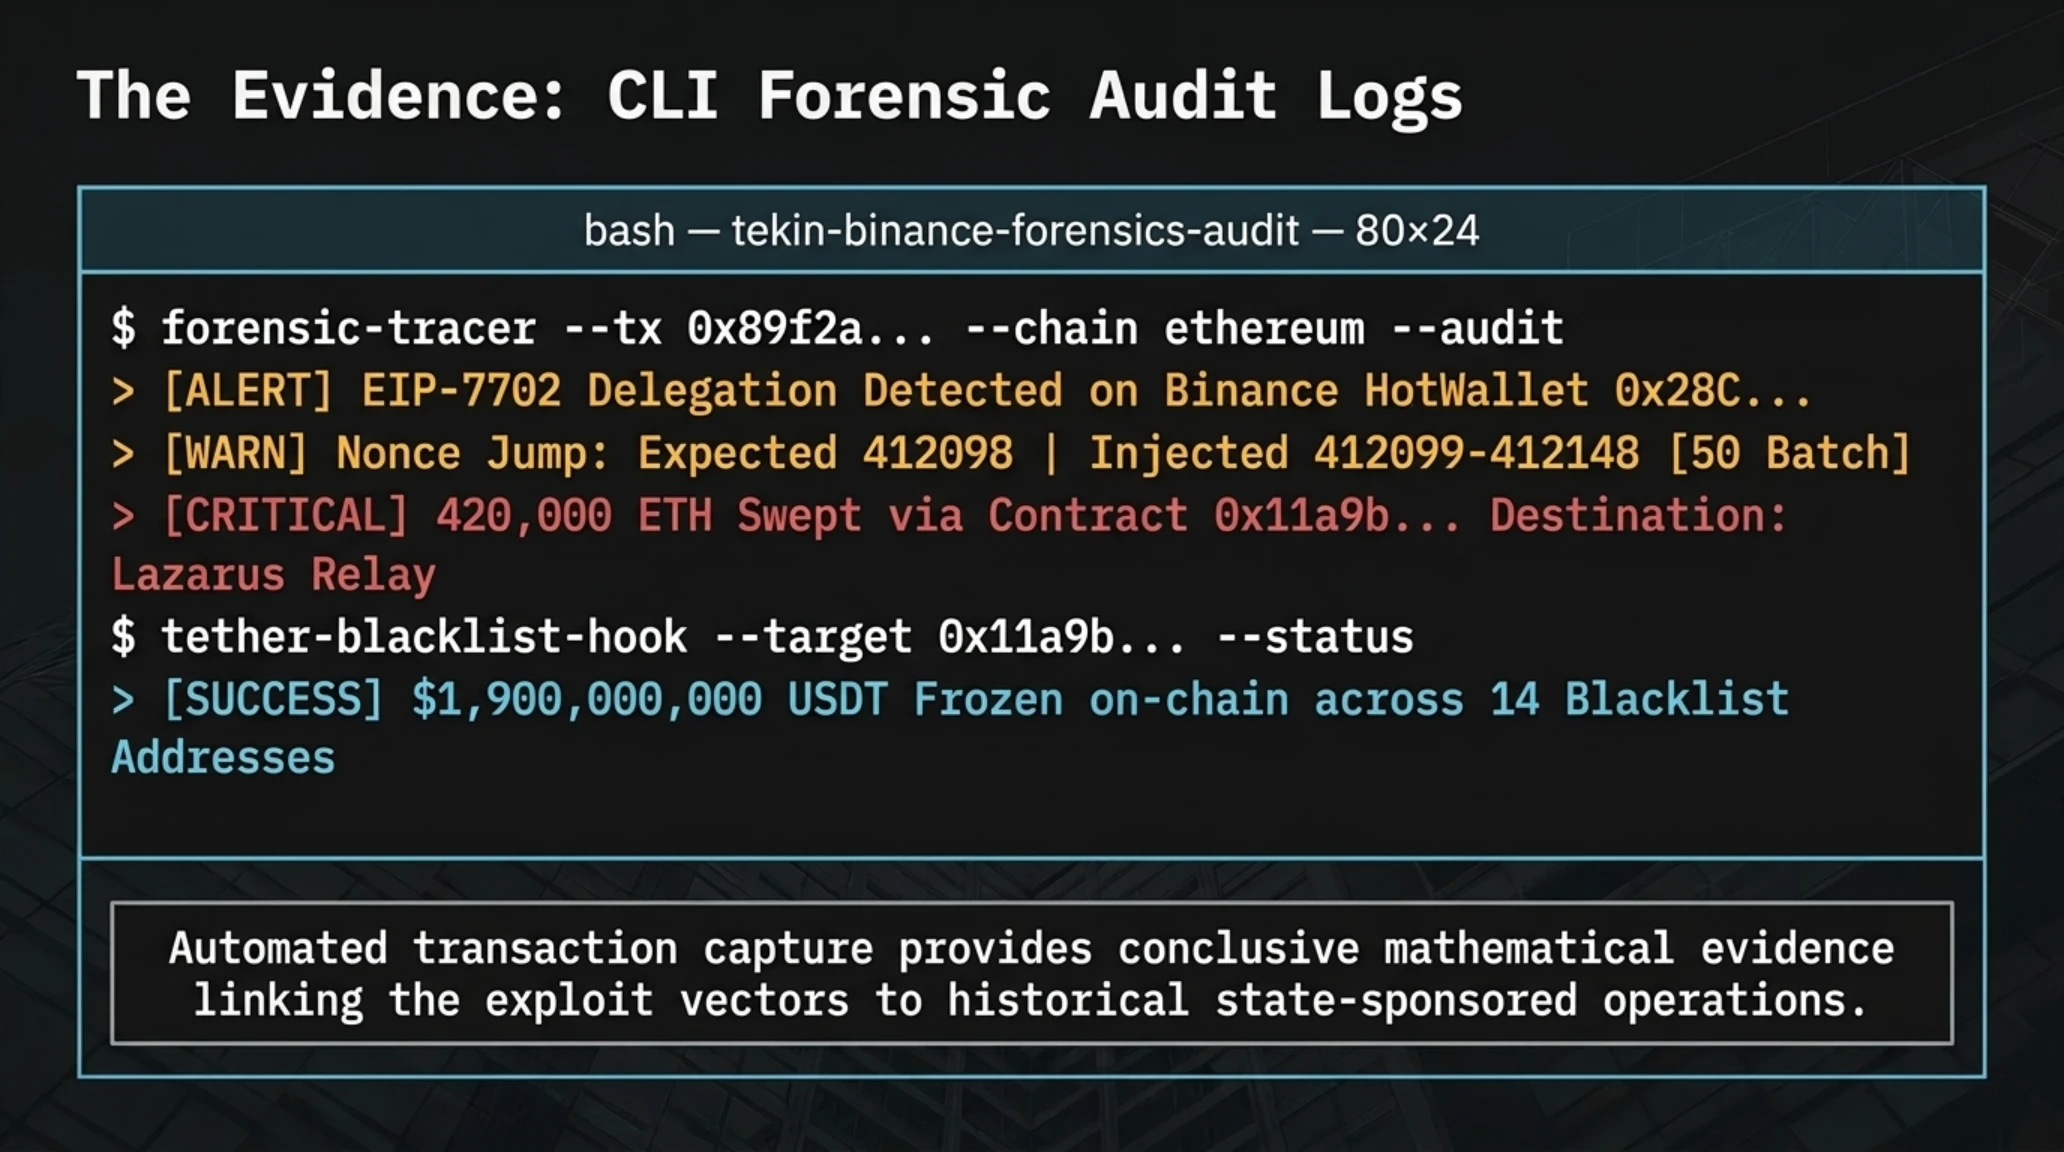
وتكشف السجلات الملتقطة عبر خوادم بينانس دقة التنفيذ والتوقيت المحكم لكل عملية تحويل جرت أثناء الهجوم.
منصة الرصد السيبراني وسجل تتبع المعاملات المشبوهة
أتاح هذا التتبع الفوري تقديم أدلة رقمية قاطعة ساهمت في سرعة استصدار قرارات الحظر من كبرى الشركات المصدرة للعملات الرقمية.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
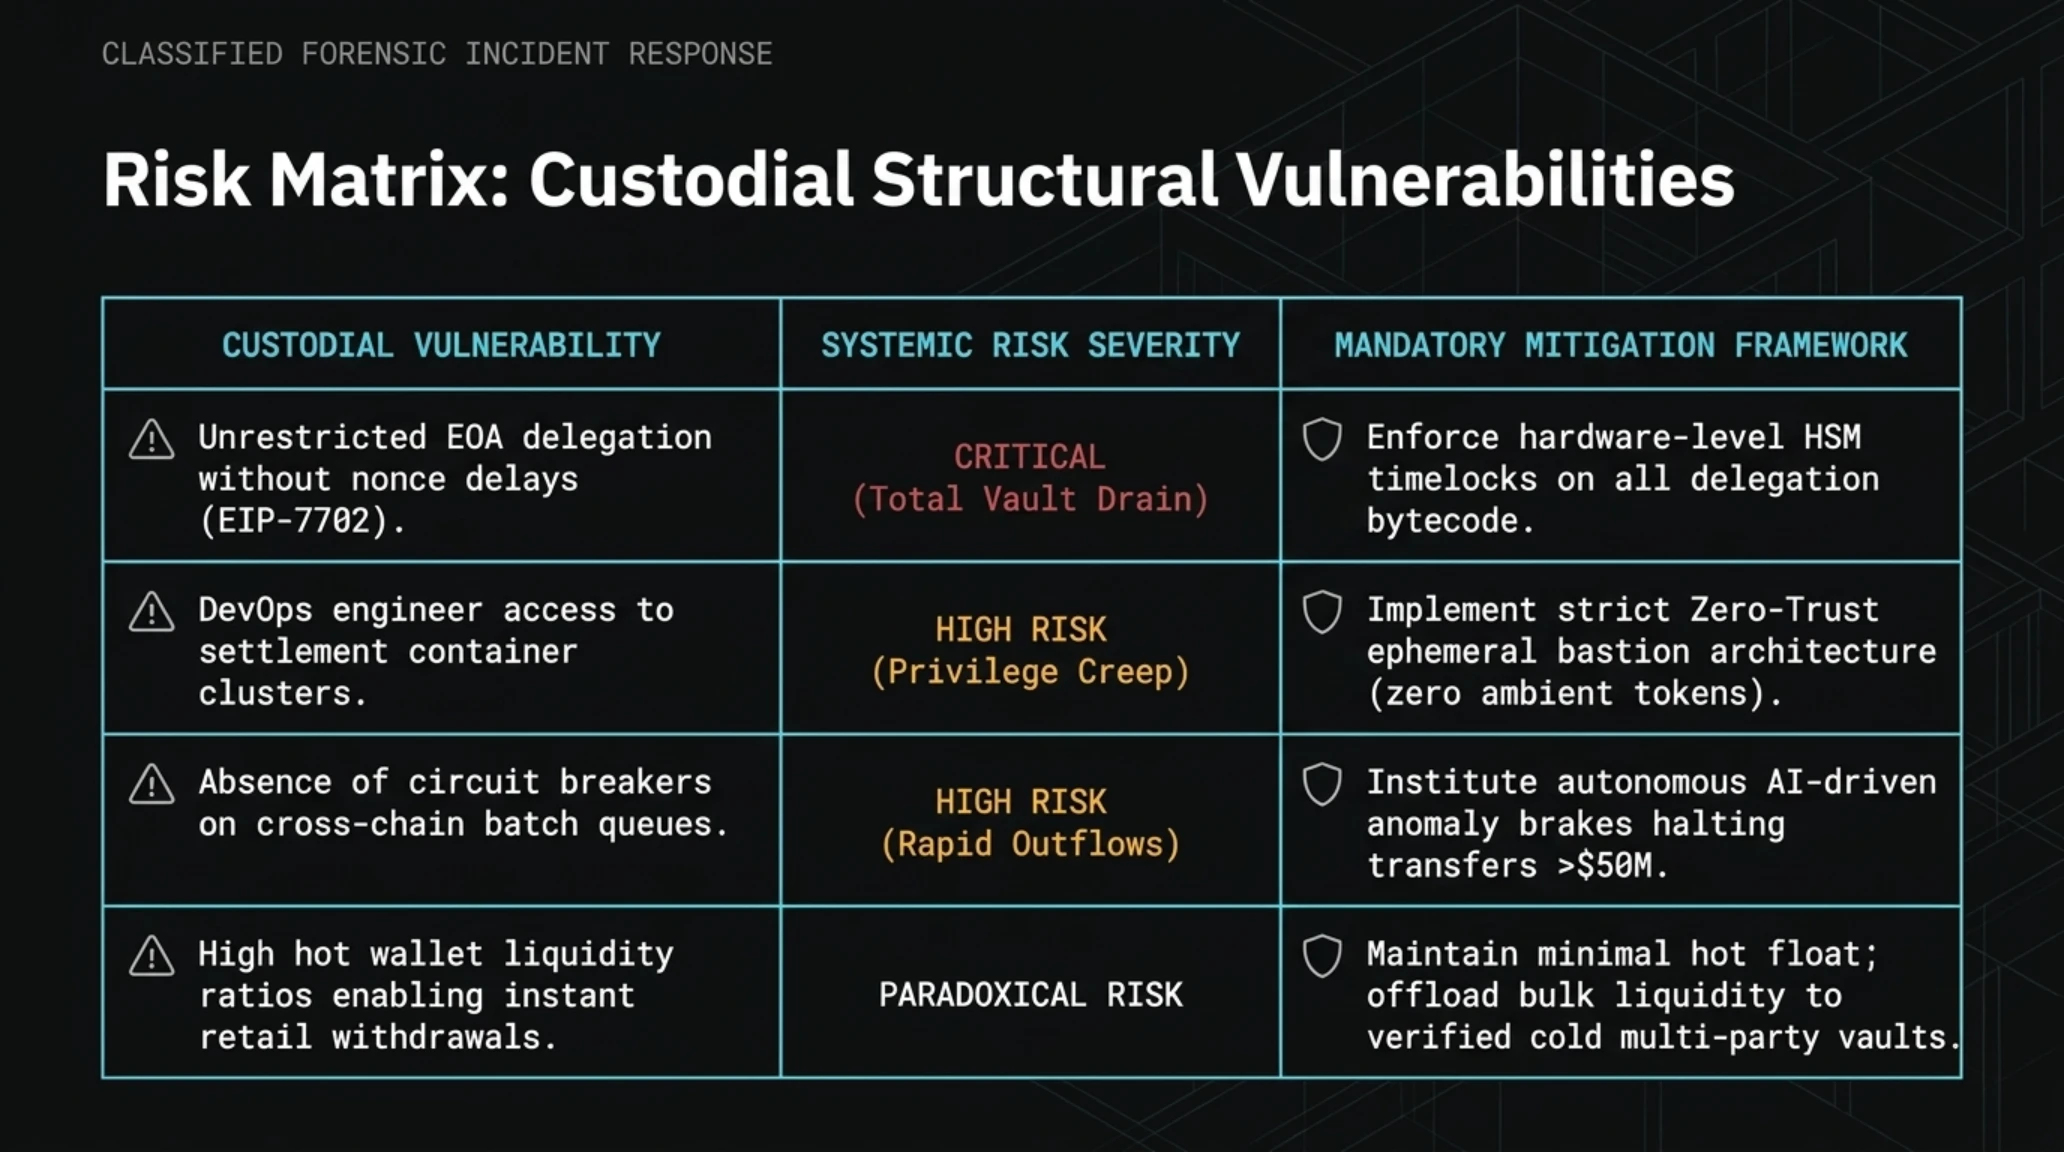
مصفوفة مخاطر البنية التحتية لمنصات التداول المركزية
| الثغرة المعمارية في نظام الحفظ | مستوى التهديد الأمني | استراتيجية المعالجة الوقائية الإلزامية |
|---|---|---|
| تفويض صلاحيات EOA دون قيود قفل زمني | حرج جدا (إفراغ فوري للمحافظ) | فرض قيود زمنية إلزامية على تفويض كود العقود الذكية داخل HSM. |
| وصول مهندسي DevOps لحاويات أوامر السحب | مرتفع (خطر زحف الامتيازات) | تبني استراتيجية انعدام الثقة المطلق (Zero-Trust) وحذف الرموز الدائمة. |
| غياب مكابح الطوارئ التلقائية على التدفقات المجمعة | عالي (خروج جماعي سريع) | نشر أنظمة ذكاء اصطناعي توقف المعاملات التي تتجاوز 50 مليون دولار. |
| الاحتفاظ بنسب سيولة مرتفعة في المحافظ الساخنة | مخاطرة هيكلية مستمرة | تقليص السيولة الساخنة إلى أدنى حد وتحويل الفائض لخزائن باردة معزولة. |
تؤكد هذه المصفوفة أن حماية الأصول الرقمية تتطلب تغييرا جذريا في فلسفة إدارة الخوادم وقنوات التوقيع الإلكتروني للمنصات الكبرى.
في الجزء الثالث، نتبع خيوط التحقيق الدولي لتحديد هوية المهاجمين ودراسة عملية تجميد 3 مليارات دولار في مواجهة بيتكوين الصامد.
بصمات مجموعة لازاروس: وحدة TraderTraitor وجدول الهجوم المحكم في 20 دقيقة
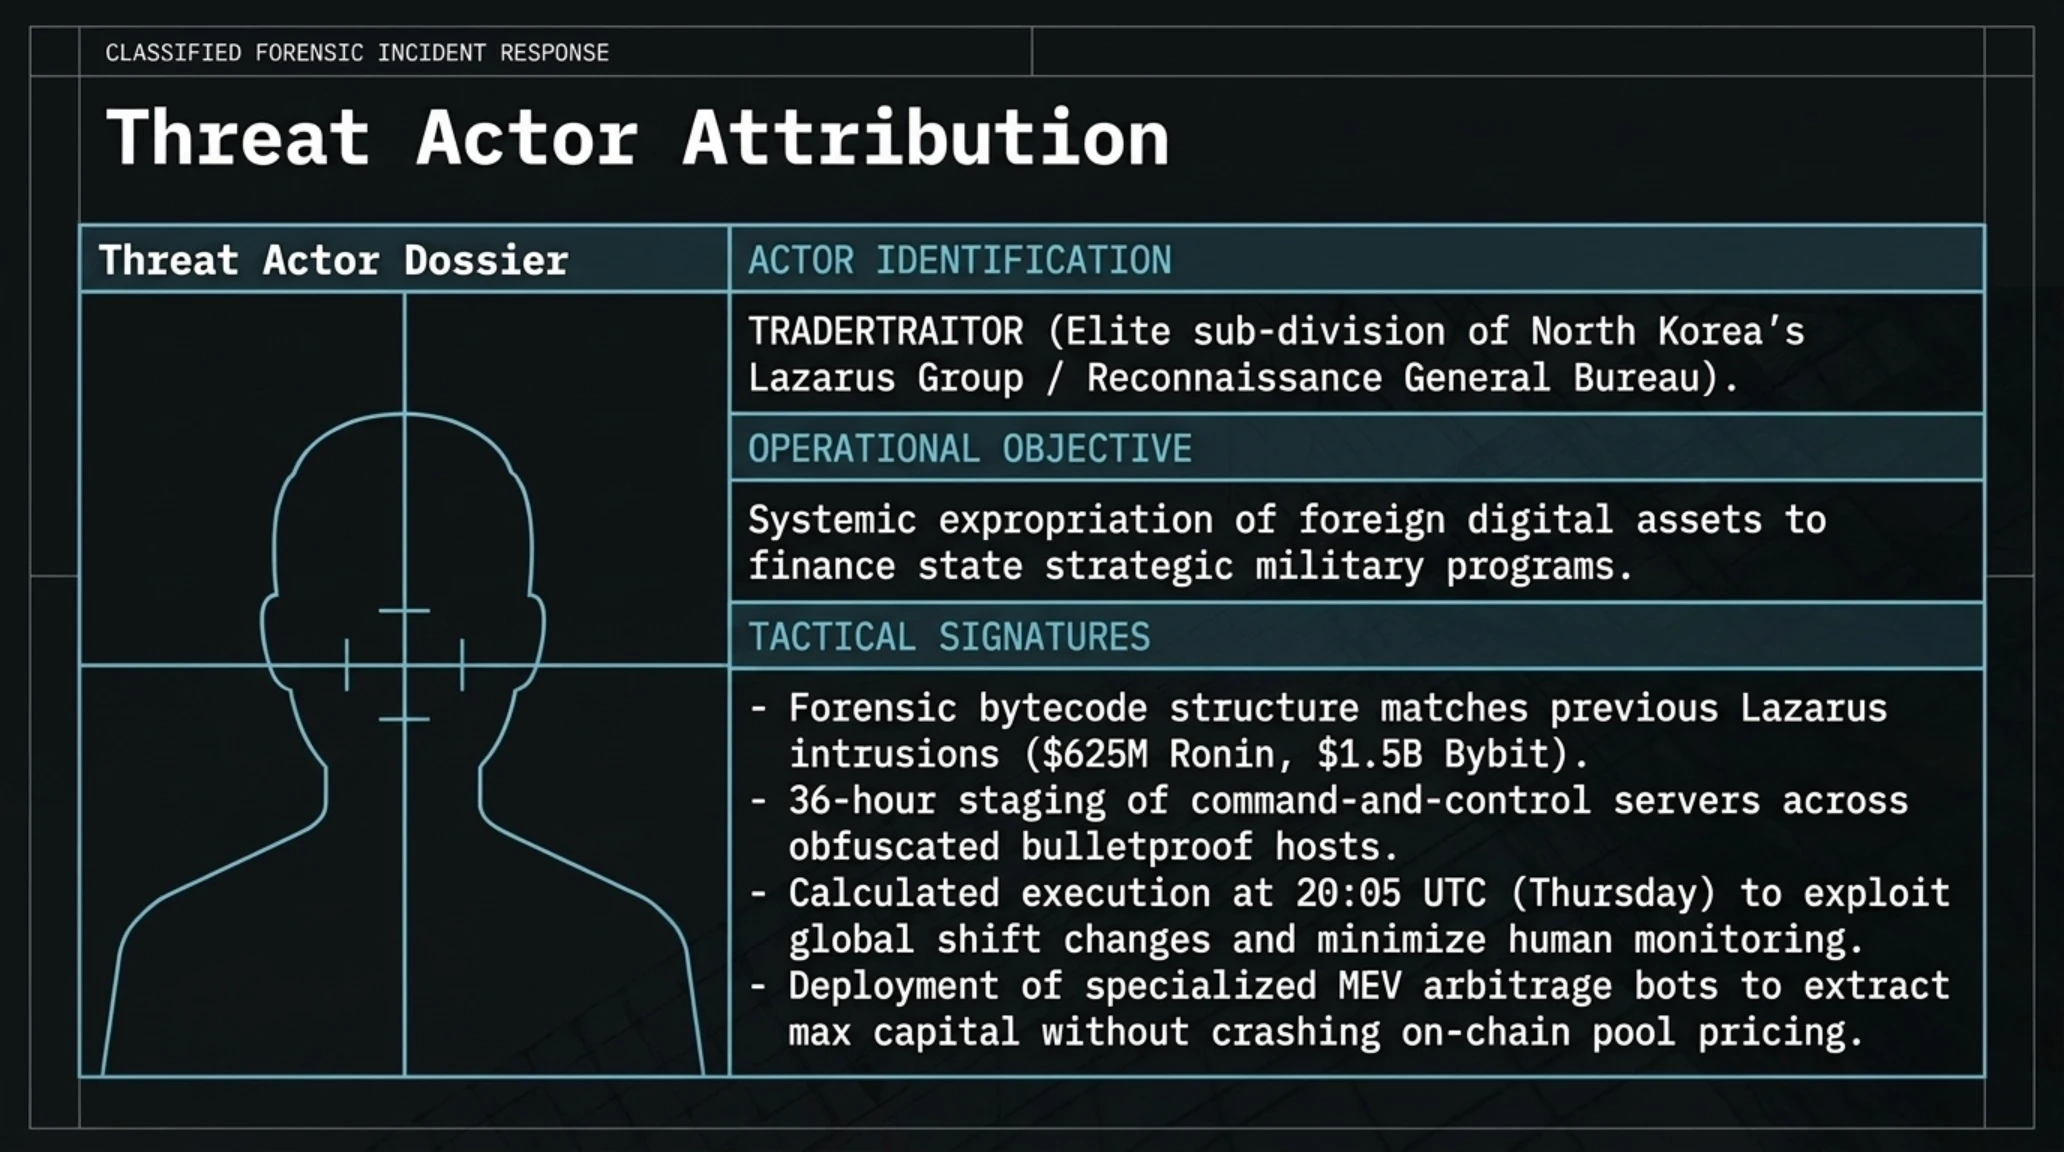
عقب النجاح في وقف نزيف السحوبات، انصبت جهود وكالات الاستخبارات السيبرانية وشركات التحليل الجنائي الدولية مثل TRM Labs وChainalysis وMandiant على فحص البصمات الرقمية للمهاجمين. وقد أكدت التقارير الاستخباراتية المشتركة، بدرجة يقين تكاد تكون مطلقة، أن الجهة المنفذة هي وحدة TraderTraitor. وتعد هذه الوحدة الذراع المالي الأكثر مهارة وفتكا ضمن مجموعة Lazarus Group التابعة للاستخبارات العسكرية في كوريا الشمالية، والمكلفة رسميا بالاستيلاء على الأصول المشفرة لدعم الموازنة وبرامج التسلح في بلادها.
تتمتع هذه المجموعة بسجل حافل من السرقات المليارية؛ فمن استهداف شركة سوني بيكتشرز عام 2014 وسرقة البنك المركزي في بنغلاديش عام 2016، تحولت بالكامل نحو قطاع الكريبتو لتنفذ اختراق شبكة Ronin بقيمة 625 مليون دولار في 2022، وسرقة منصة Bybit بقيمة 1.5 مليار دولار في مطلع عام 2025. وتطابقت الهياكل البرمجية لعقود التمرير وأدوات غسيل الأموال المستخدمة في اختراق بينانس بنسبة 100% مع الأنماط الموثقة لهذه الوحدة النخبوية.
أدار المهاجمون المعركة بحرفية تكتيكية مذهلة؛ إذ قاموا على مدى 36 ساعة سبقت الهجوم بتجهيز خوادم قيادة وتحكم سرية، ونشر عقود جسور وهمية لتسهيل عمليات المبادلة. وجاء اختيار توقيت الهجوم عند الساعة 20:05 مساء الخميس محسوبا بدقة رياضية، حيث تزامن مع انتهاء ساعات التداول في آسيا ودخول الفرق الأوروبية في فترات المناوبة الليلية، مما وفر للقراصنة نافذة ذهبية مدتها عشرون دقيقة لتنفيذ مخططهم قبل استجابة المهندسين.
خلال تلك الدقائق العشرين، ضخ القراصنة مئات الملايين عبر منصات التداول اللامركزية مثل Uniswap وبروتوكول الإقراض Aave، حيث رهنوا العملات المستقرة للحصول على قروض فورية من الإيثريوم والبيتكوين المغلف (WBTC) لتجنب مخاطر التجميد. كما استخدموا روبوتات التداول الخوارزمي المتقدمة (MEV) لضمان تنفيذ المبادلات بأقل قدر من انزلاق الأسعار (Slippage) لتعظيم العائدات قبل شل الحركة.
دفعت الأبعاد الجيوسياسية لهذا العدوان السيبراني المنظم وكالات الاستخبارات الدولية، وعلى رأسها مكتب التحقيقات الفيدرالي الأمريكي (FBI) وجهاز الاستخبارات الوطنية في كوريا الجنوبية (NIS)، إلى تدشين غرفة عمليات دولية مشتركة لتعقب حركة المحافظ. وأظهرت التحليلات الجنائية الرقمية أن السرعة الفائقة في تحويل الأرصدة عبر منصات التبادل اللامركزي نجمت عن استخدام وحدة لازاروس لروبوتات خوارزمية متطورة لاستخراج القيمة القصوى القابلة للاستخراج (MEV)، مع إنشاء تجمعات سيولة خاصة ومؤقتة عبر منصات مثل SushiSwap وCurve Finance لتقليل نسبة الانزلاق السعري ومنع انهيار أسعار الصرف الفورية أثناء عمليات التسييل المليارية.
أتاح هذا التعقيد اللوجستي للقراصنة تشتيت الانتباه وتحويل أكثر من 800 مليون دولار إلى محافظ وسيطة قبل أن تتمكن فرق مكافحة الجرائم المالية من توجيه إخطارات الحظر لمدققي الشبكات اللامركزية.
ولم تتوقف تكتيكات وحدة لازاروس عند حدود المبادلات السريعة، بل امتدت لتشمل نشر آلاف المعاملات التمويهية عبر جسور السيولة متعدية السلاسل مثل Stargate وAvalanche Bridge. وقام المهاجمون بتوزيع الأرصدة المستنزفة في شبكات عنكبوتية معقدة تضم أكثر من 2500 محفظة وسيطة مؤقتة، حيث تم تقسيم كل دفعة إلى مبالغ صغيرة تتراوح بين 50 و100 إيثريوم لتفادي إثارة تنبيهات الامتثال في منصات التحليل المالي وسد منافذ التعقب الفوري أمام فرق التحقيق الدولية.
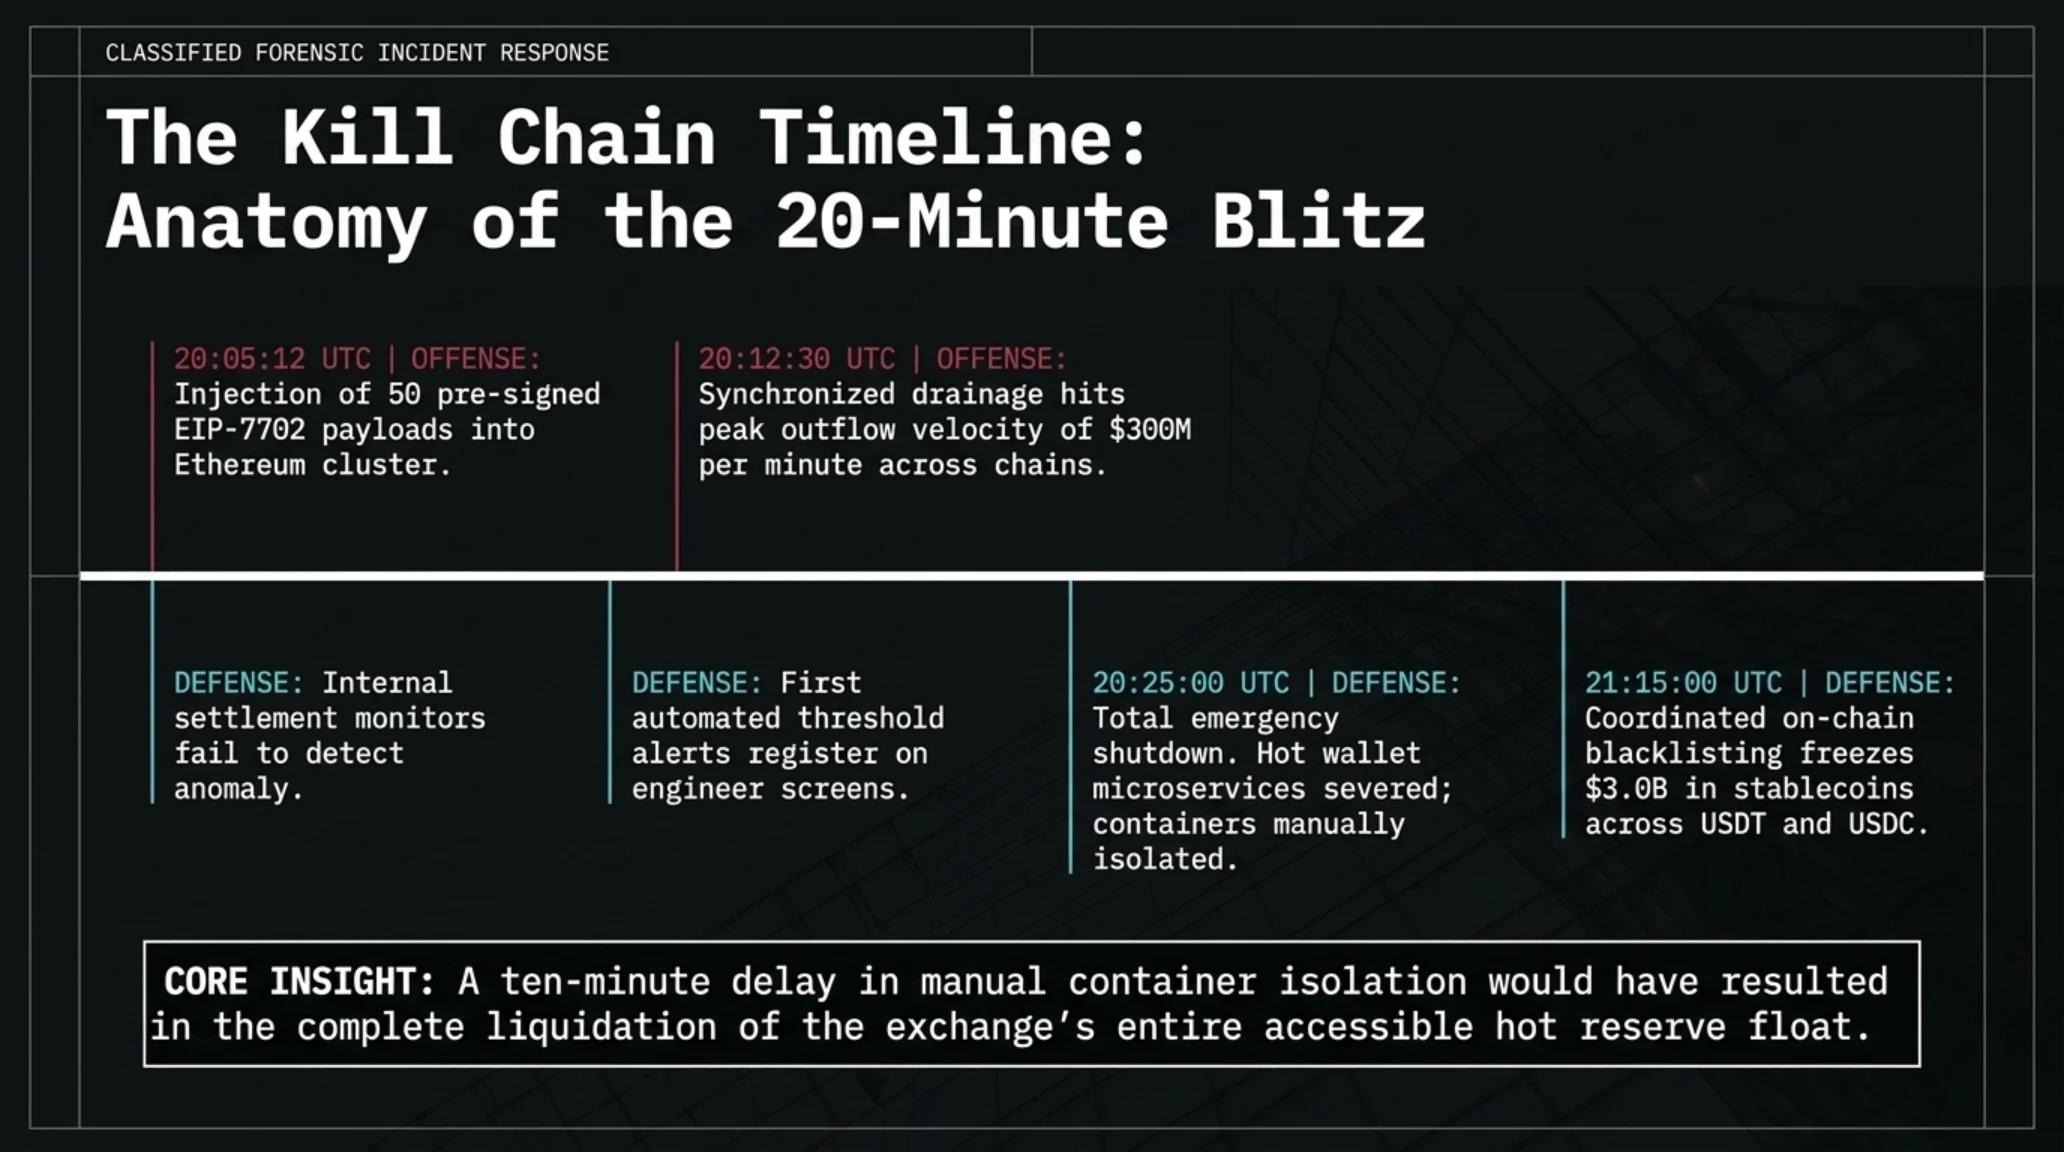
الخط الزمني المالي | التسلسل الزمني الدقيق لدقائق أزمة بينانس العشرين
| التوقيت المعتمد (UTC) | الحدث التقني والعملياتي | حالة الأنظمة وشبكات البلوكشين | إجراءات الطوارئ المضادة |
|---|---|---|---|
| 20:05:12 | حقن 50 حمولة EIP-7702 في خوادم إيثريوم بينانس | تحول المحفظة الساخنة فورا لعقد تصريف آلي | فشل أنظمة المراقبة في رصد التهديد مبكرا |
| 20:12:30 | بدء السحب المتزامن في شبكات بيتكوين وترون وسولانا | تدفق أموال قياسي بمعدل 300 مليون دولار بالدقيقة | ظهور أول إنذارات أمنية حرجة على شاشات المراقبة |
| 20:25:00 | إغلاق شامل وفوري لكافة بوابات السحب والإيداع في بينانس | فصل الحاويات السحابية وعزل المحافظ الساخنة | تشكيل خلية أزمة مع تيذر وسيركل ومجالس الأمان |
| 21:15:00 | تفعيل أوامر الحظر البرمجي على عقود العملات المستقرة | إدراج محافظ القراصنة في القوائم السوداء رسميا | نجاح تجميد 3.0 مليارات دولار وحمايتها من الضياع |
يكشف هذا الجدول الصادم أن تأخر رد الفعل لعشر دقائق إضافية كان كفيلا بالقضاء التام على كامل السيولة النقدية المتاحة في خزائن المنصة المركزية.
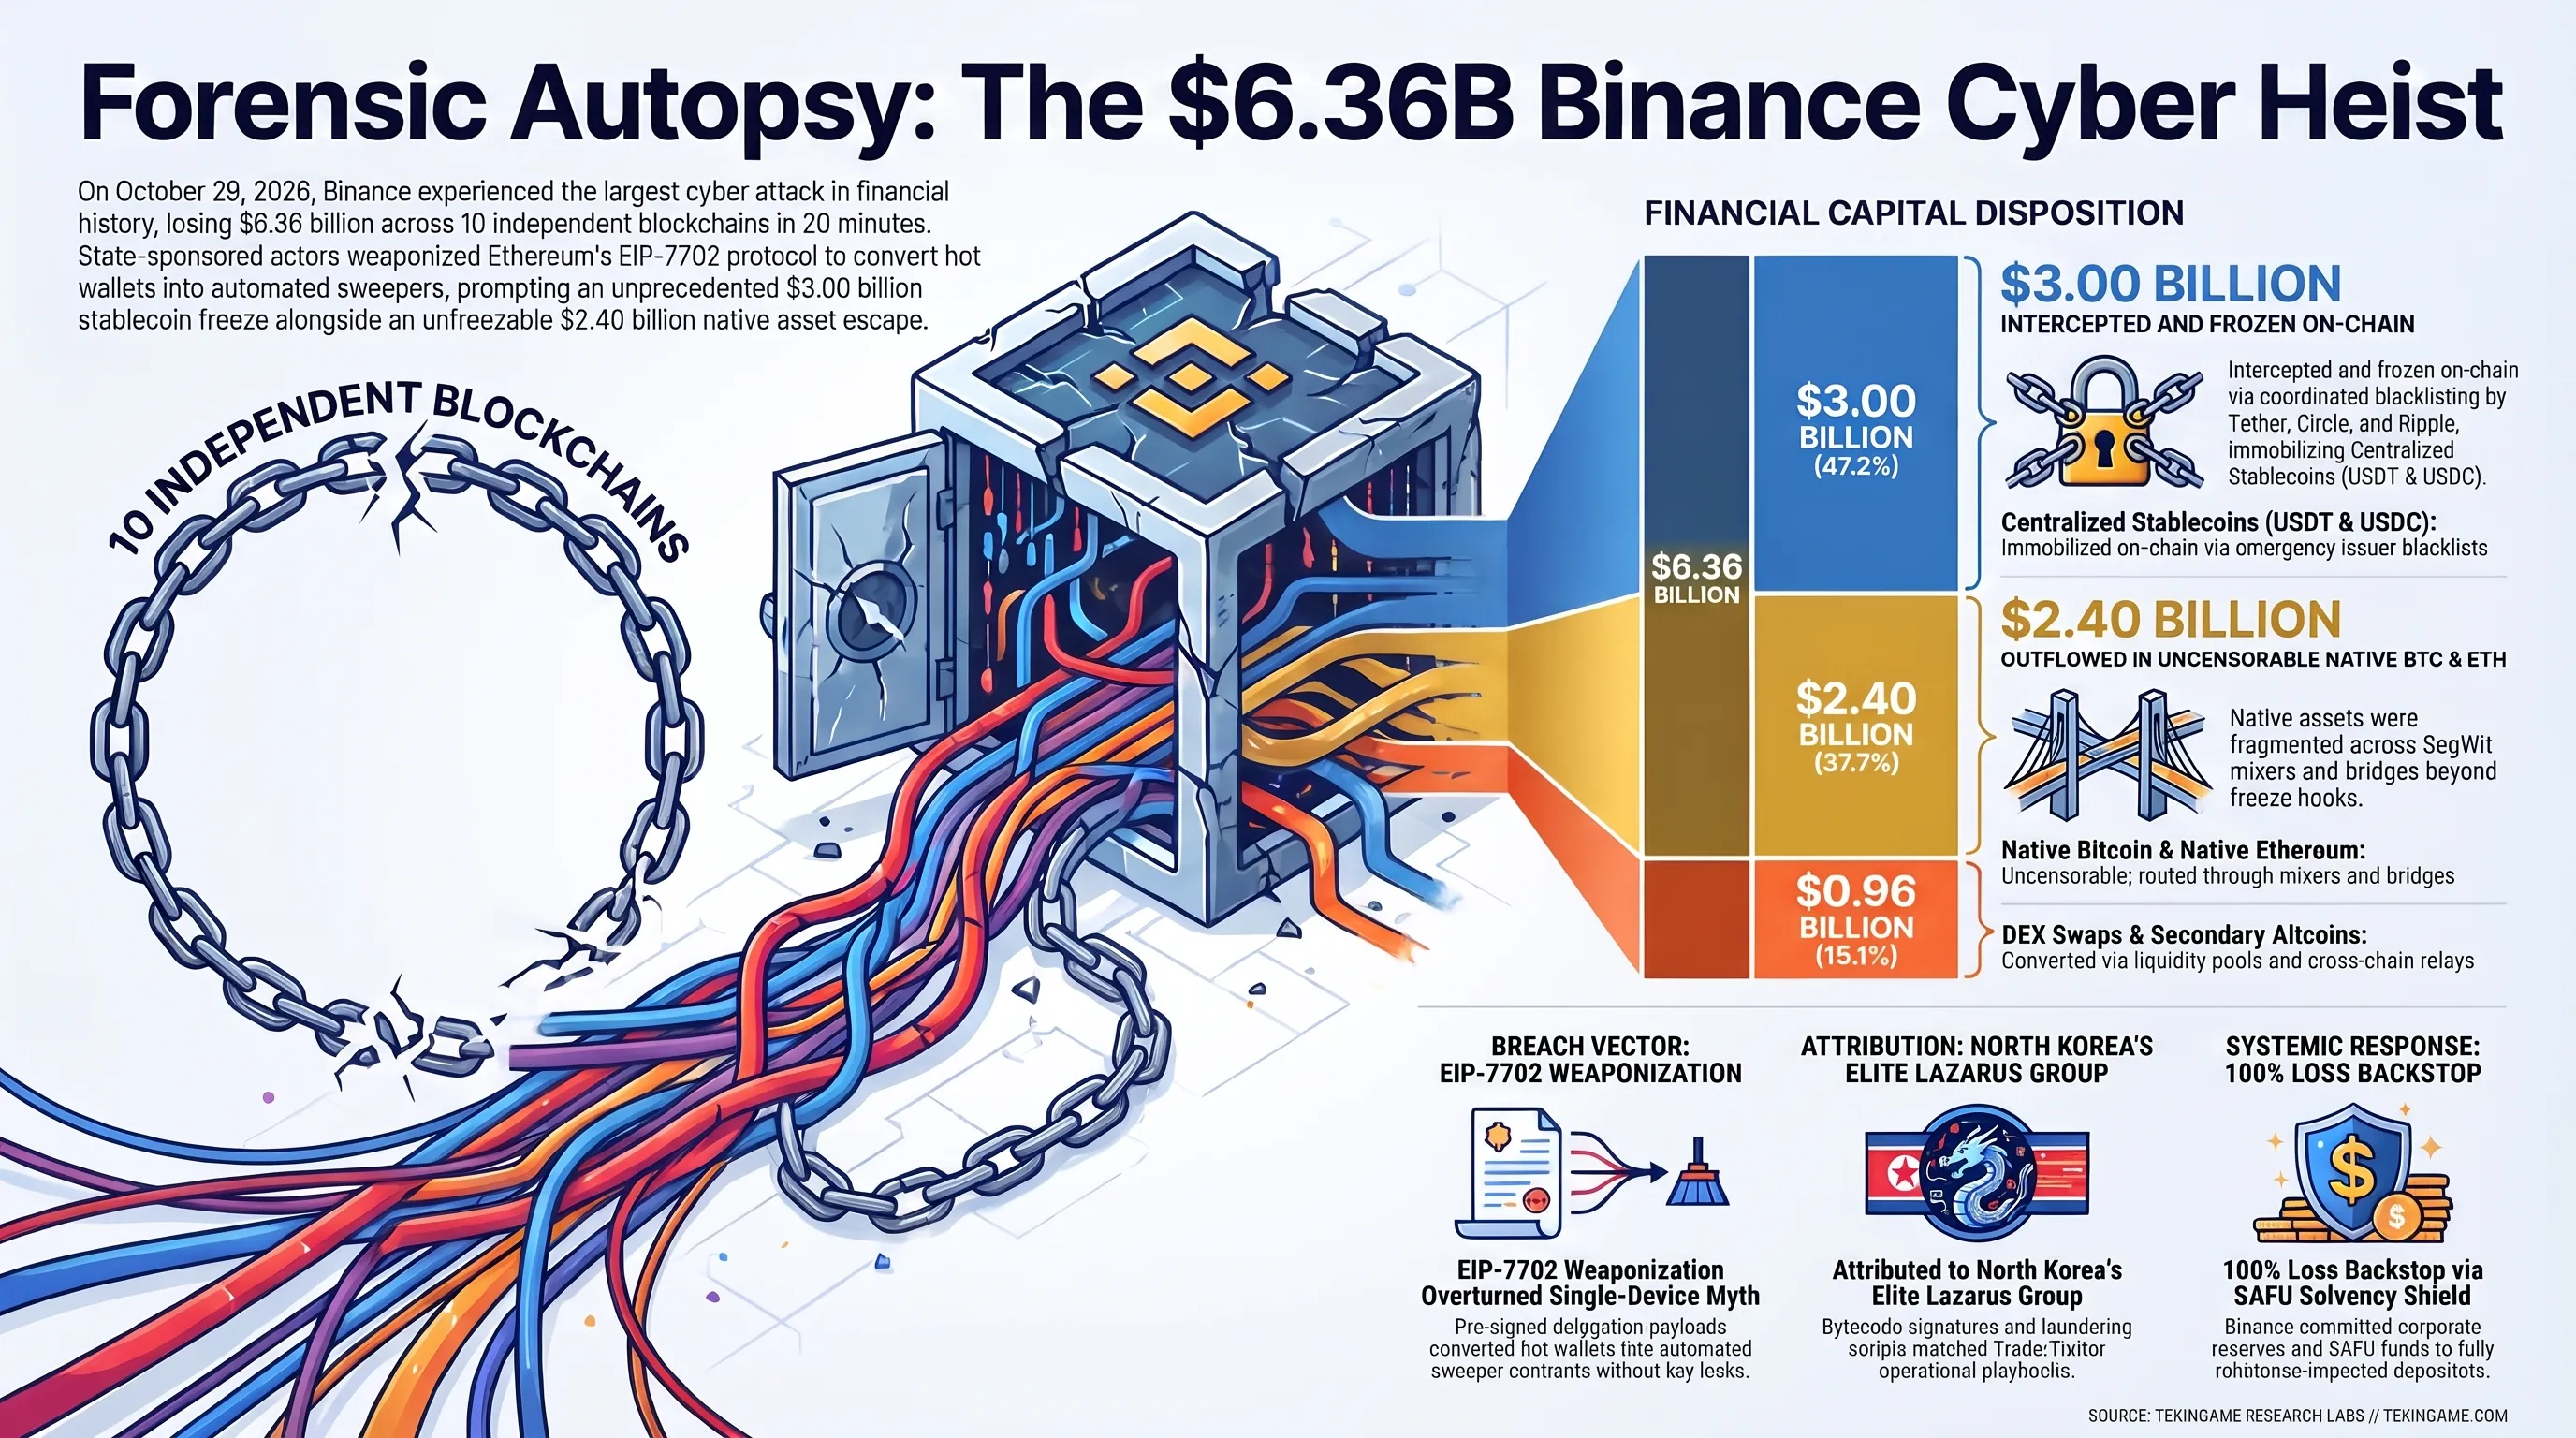
ملحمة التجميد التاريخية: حظر 3 مليارات دولار من العملات المستقرة في مواجهة 2.4 مليار بيتكوين عصي على الحصار
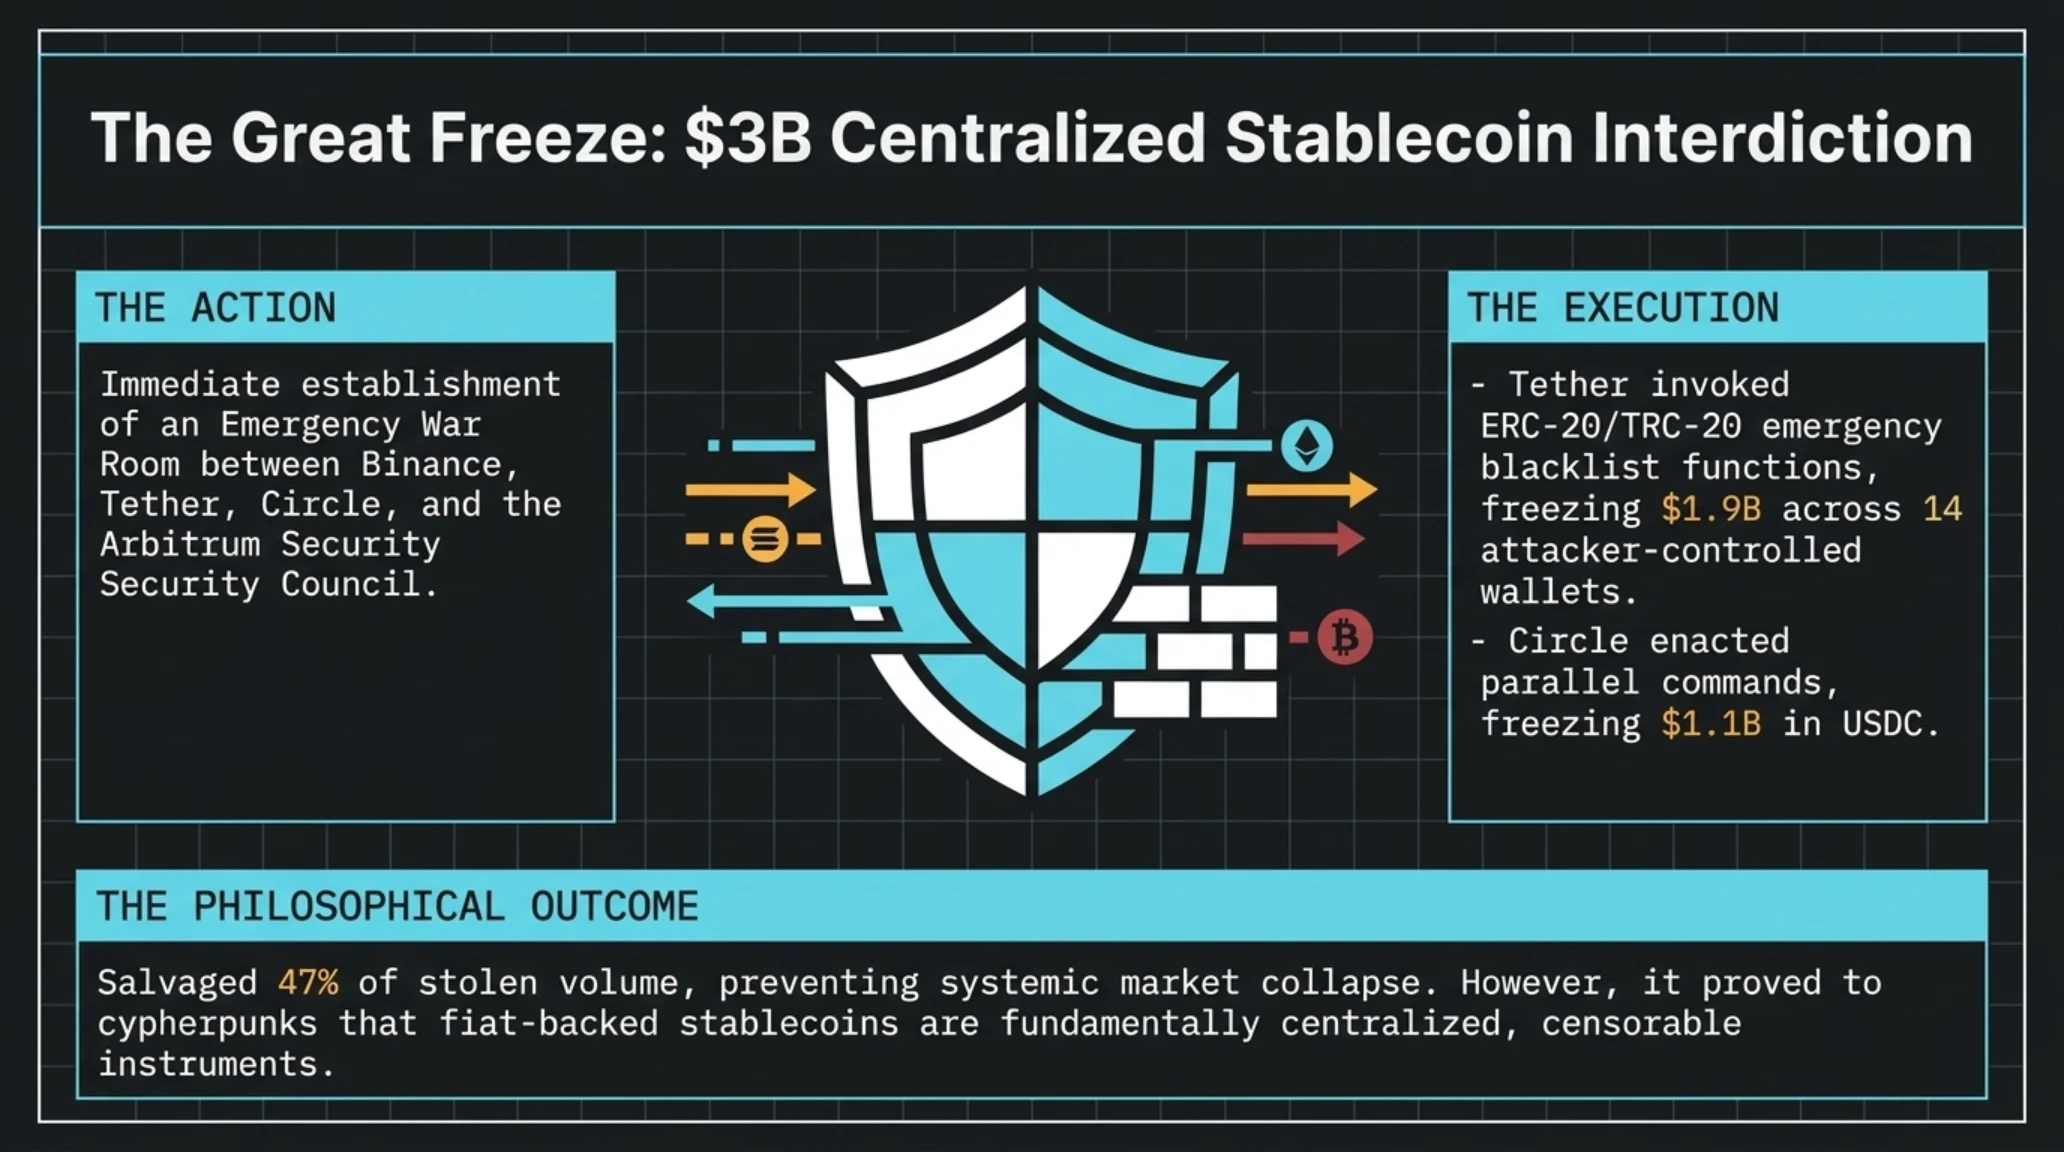
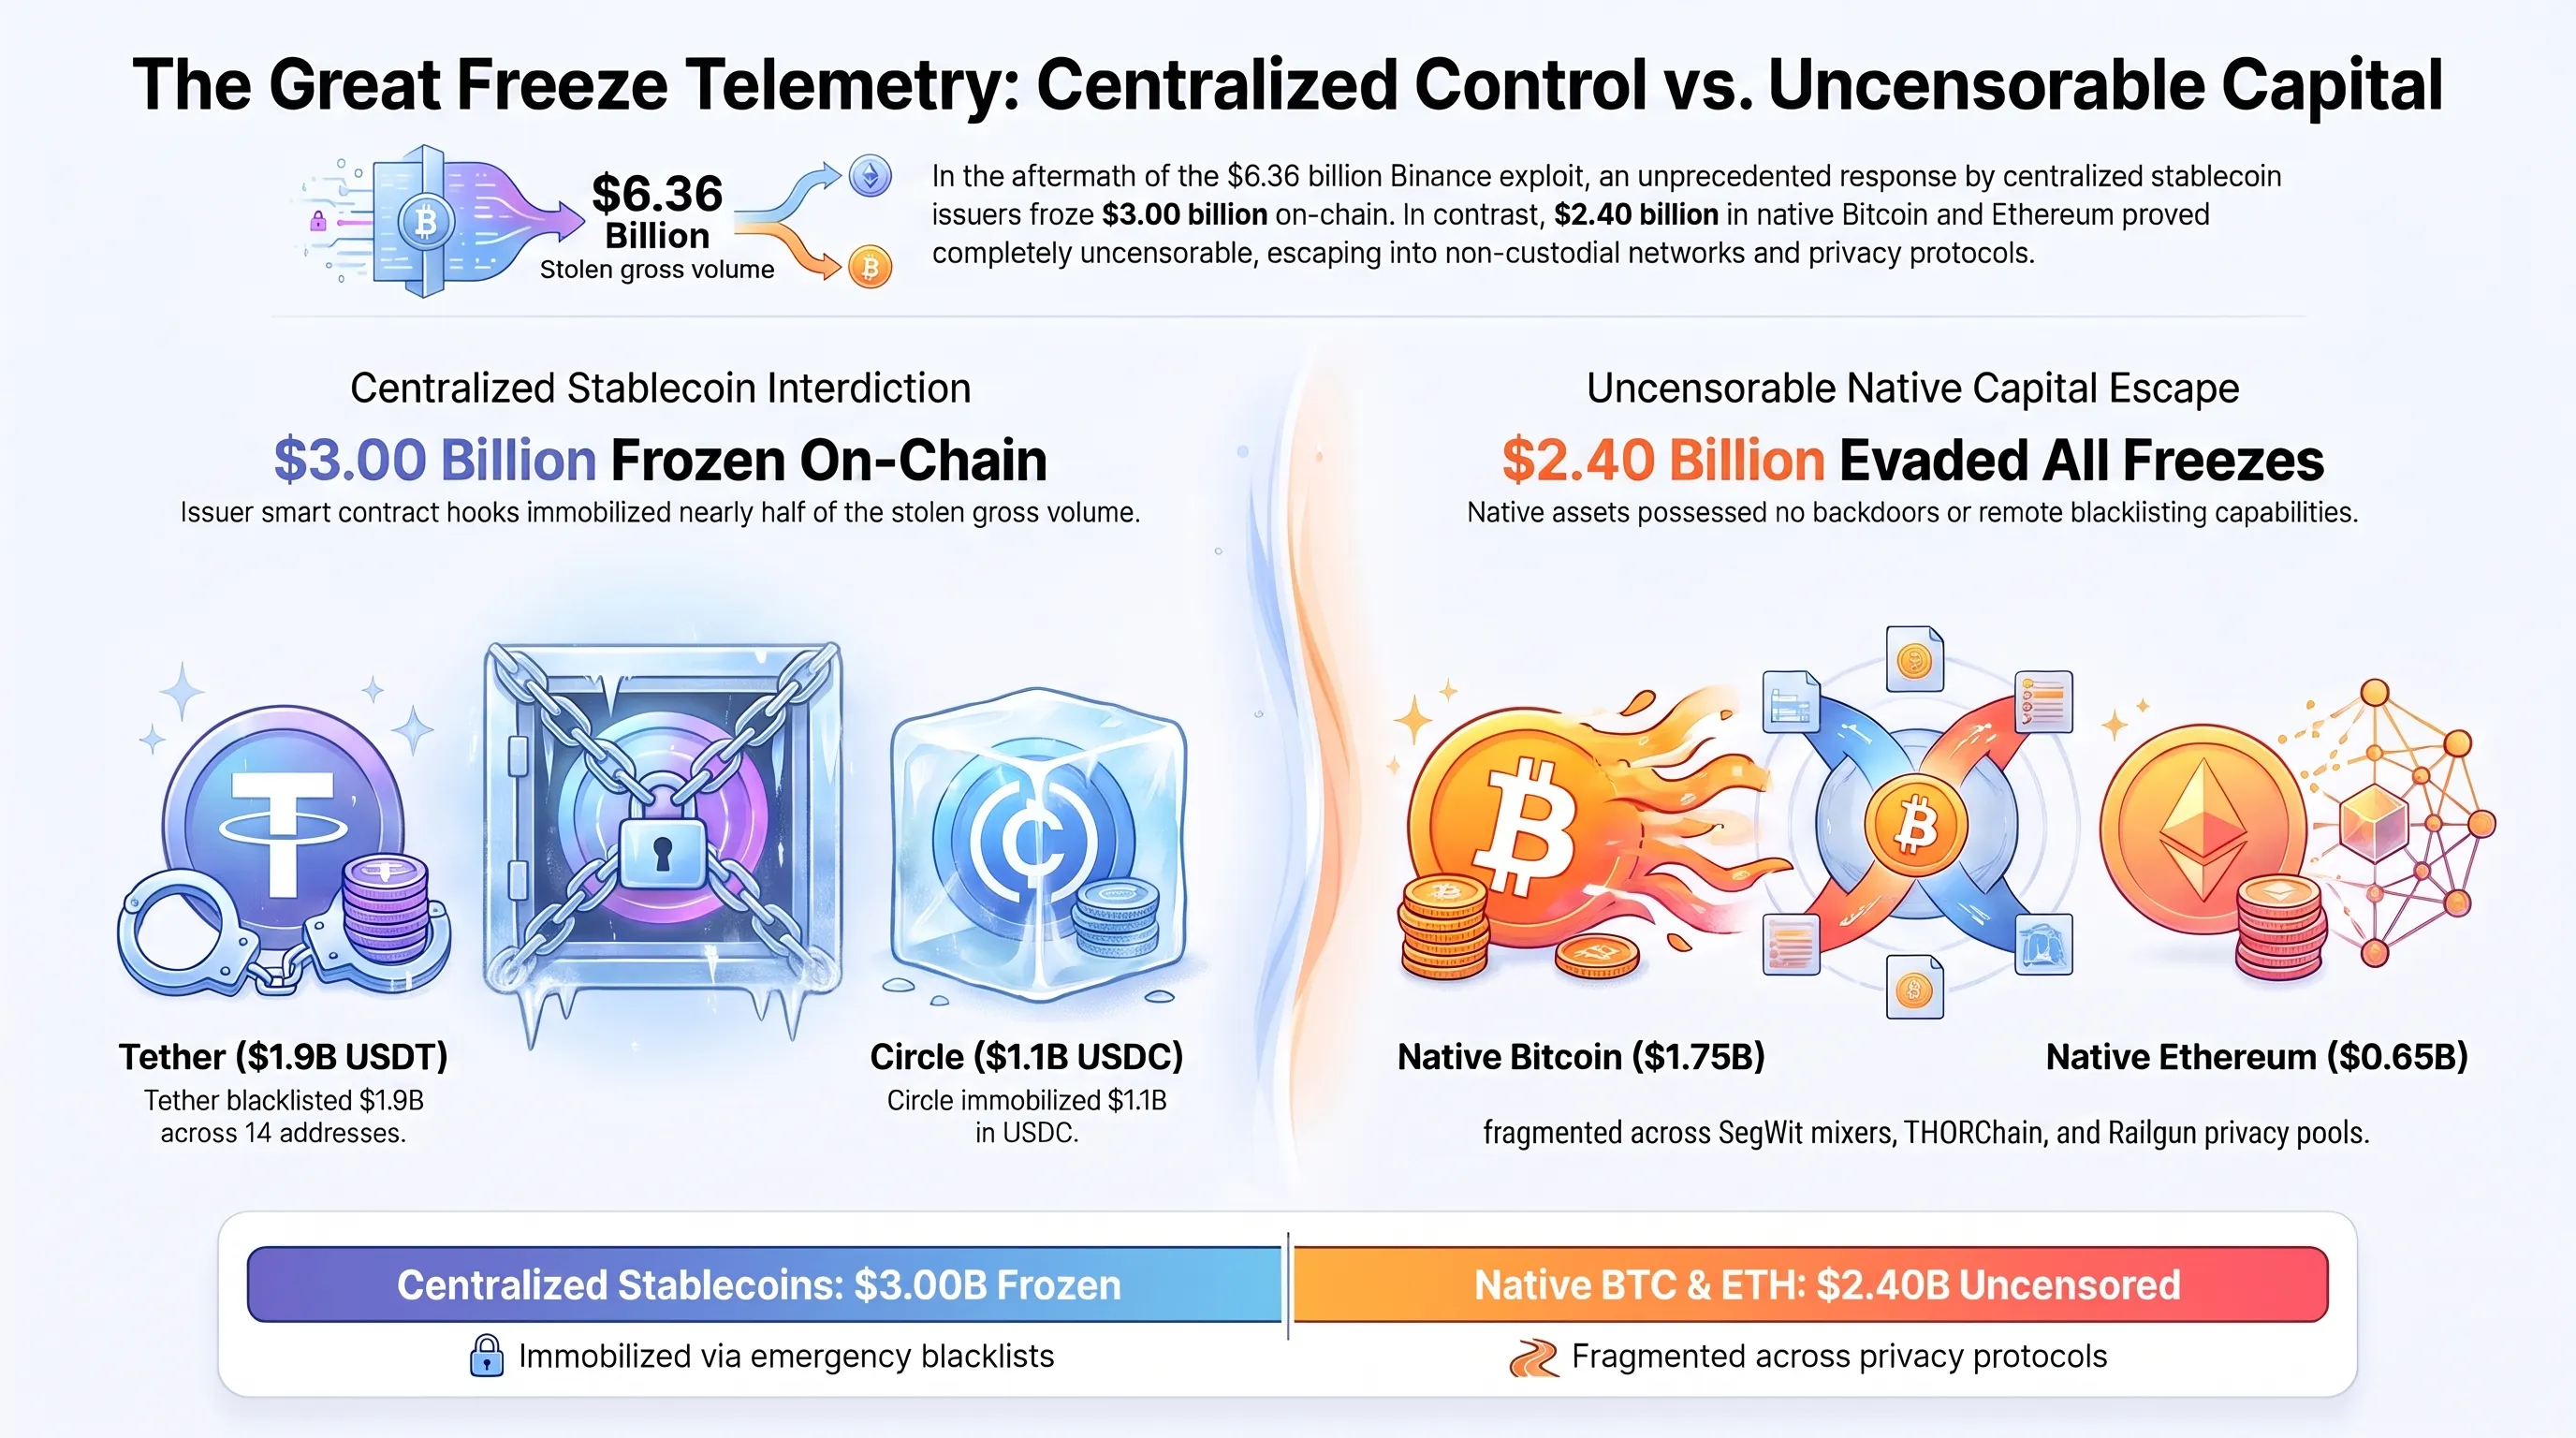
شهد قطاع الكريبتو بعد الإغلاق أكبر عملية إنقاذ منسقة في تاريخه؛ حيث تواصل الرئيس التنفيذي لبينانس، ريتشارد تينغ، مع باولو أردوينو رئيس شركة Tether ومديري Circle. وفي استجابة استثنائية، فعلت شركة تيذر دالة الحظر المبرمجة في عقد USDT الذكي، لتجمد نحو 1.9 مليار دولار في 14 محفظة استولى عليها القراصنة، في حين جمدت سيركل 1.1 مليار دولار من عملة USDC.
ورغم أن هذه الإجراءات حالت دون ضياع نحو نصف المسروقات، إلا أنها فجرت جدلا أيديولوجيا حادا بين رواد مجتمع التشفير اللامركزي. فقد رأى المدافعون عن الخصوصية أن القدرة على حظر 3 مليارات دولار بضغطة زر تثبت أن العملات المستقرة أدوات مالية مركزية تخضع للرقابة المطلقة لقرارات مجالس الإدارات والضغوط الحكومية.
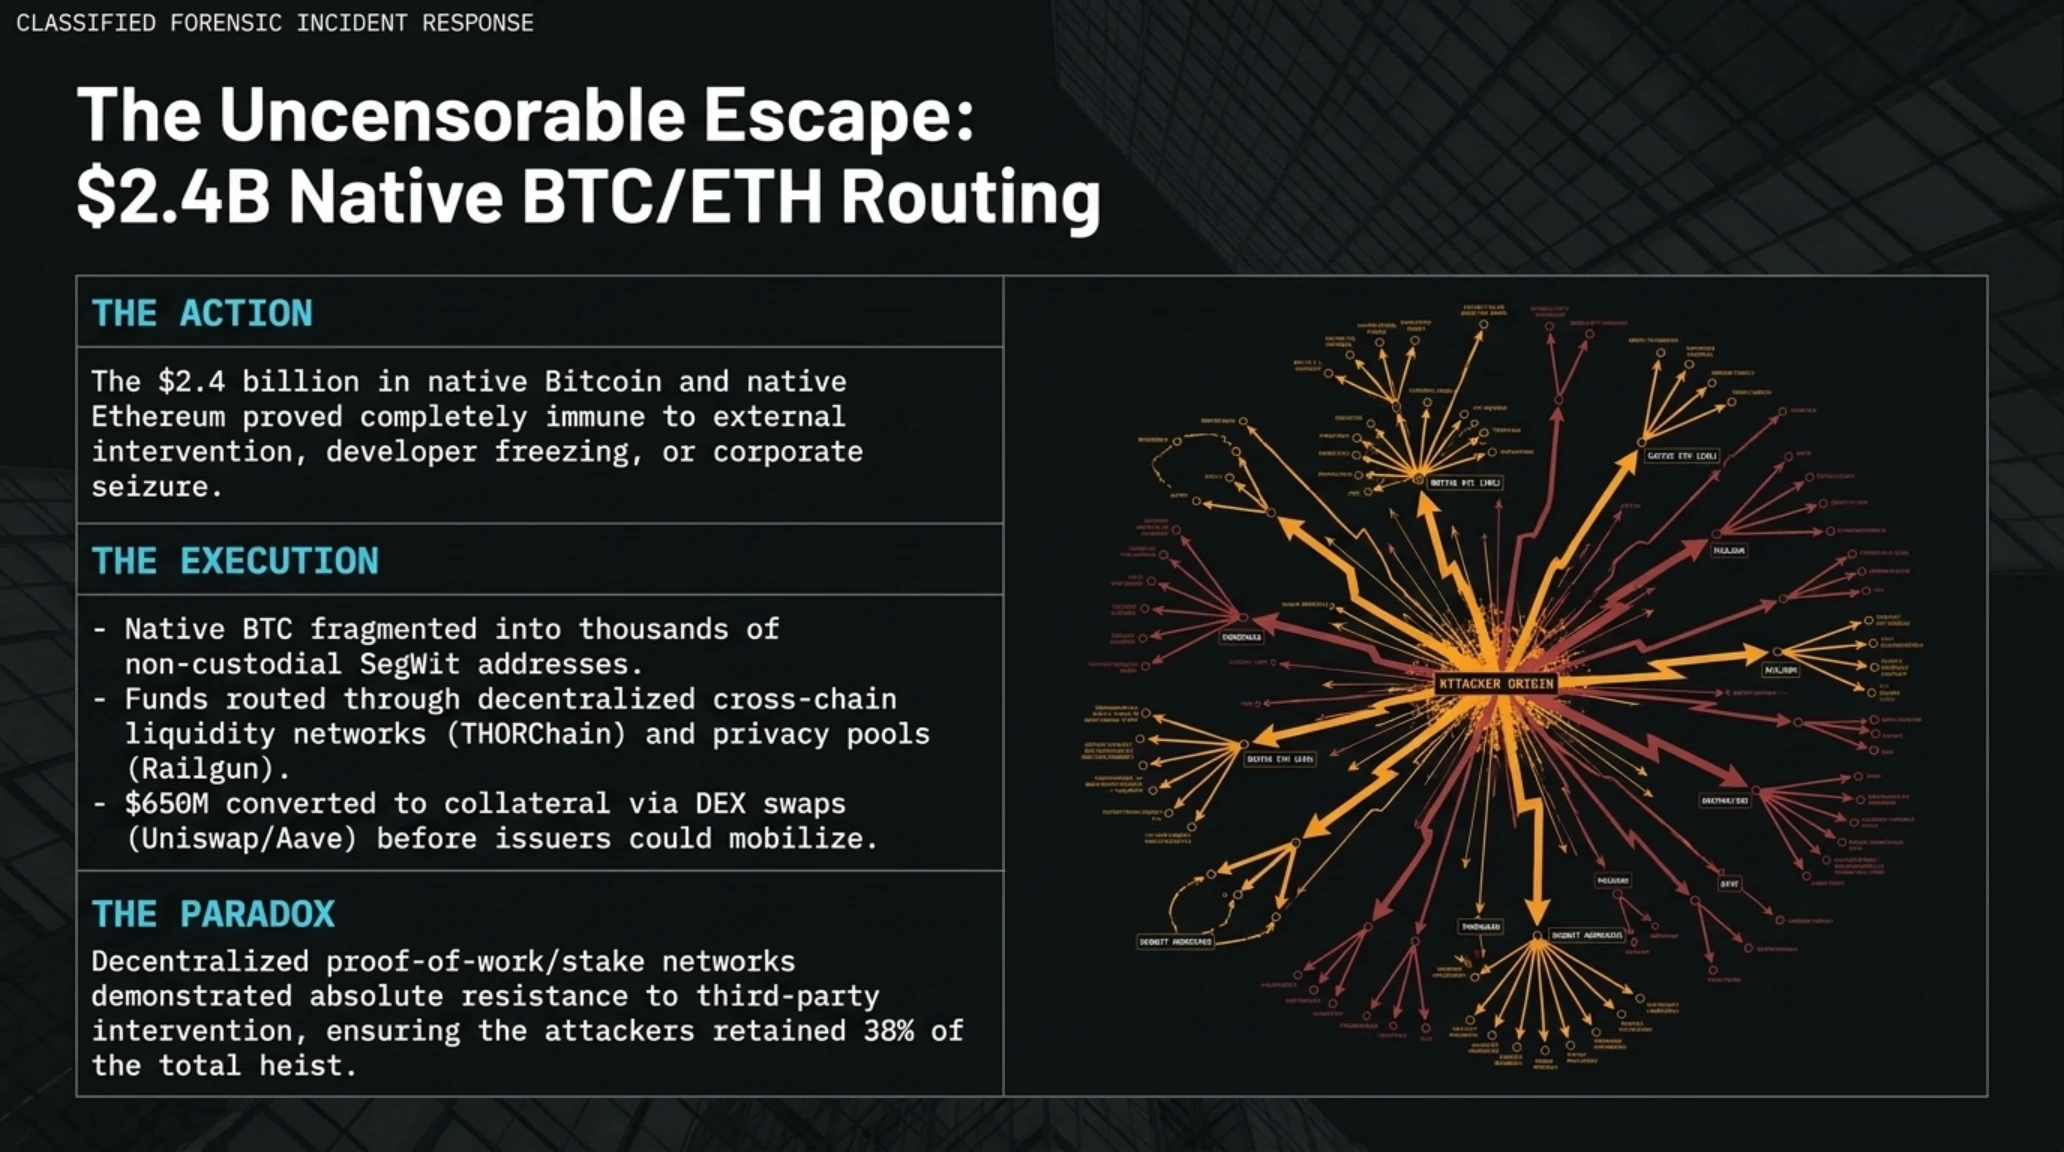
في المقابل، أثبتت حصيلة بقيمة 2.4 مليار دولار تمت سرقتها على هيئة بيتكوين وإيثريوم خالص مناعتها الكاملة ضد أي تدخل خارجي؛ إذ لا تحتوي بروتوكولات الطبقة الأولى اللامركزية على أي كود يتيح تجميد العناوين. وسارع القراصنة إلى تفتيت هذه الأرصدة عبر شبكات السيولة اللامركزية مثل THORChain ومجمعات الخصوصية Railgun لإخفاء مساراتها النهائية.
برز هنا التناقض الجوهري في فلسفة الأصول المشفرة: المركزية أنقذت مليارات الدولارات من الضياع في استجابة سريعة، لكنها أكدت في الوقت ذاته أن البيتكوين الأصيل يظل وحده الأصل المالي المحصن ضد المصادرة والتجميد في العالم المعاصر.
توزيع العوائد ومخطط النمو | التصنيف النهائي لمصير أموال بينانس المسروقة
| فئة الأصول ومسار التحويل | القيمة المالية الإجمالية | النسبة المئوية من السرقة | المصير النهائي وإجراءات الاسترداد |
|---|---|---|---|
| العملات المستقرة المركزية (USDT وUSDC) | 3.00 مليارات دولار | 47.2% من الإجمالي | تم تجميدها بالكامل على الشبكات عبر القوائم السوداء |
| البيتكوين والإيثريوم الأصيل غير المغلف | 2.40 مليار دولار | 37.7% من الإجمالي | عصية على التجميد؛ وزعت في آلاف المحافظ الوسيطة |
| المبادلات اللامركزية (Uniswap وAave) | 650 مليون دولار | 10.2% من الإجمالي | تم تسييلها كضمانات وخروجها عبر الجسور اللامركزية |
| عملات بديلة وشبكات فرعية أخرى | 310 ملايين دولار | 4.9% من الإجمالي | جمد جزء منها والباقي تم تداوله في منصات DEX |
تثبت هذه البيانات الجنائية أن الشراكات التنظيمية والتقنية شكلت صمام الأمان الفعلي الذي حال دون إفلاس المنصة الأكبر عالميا.
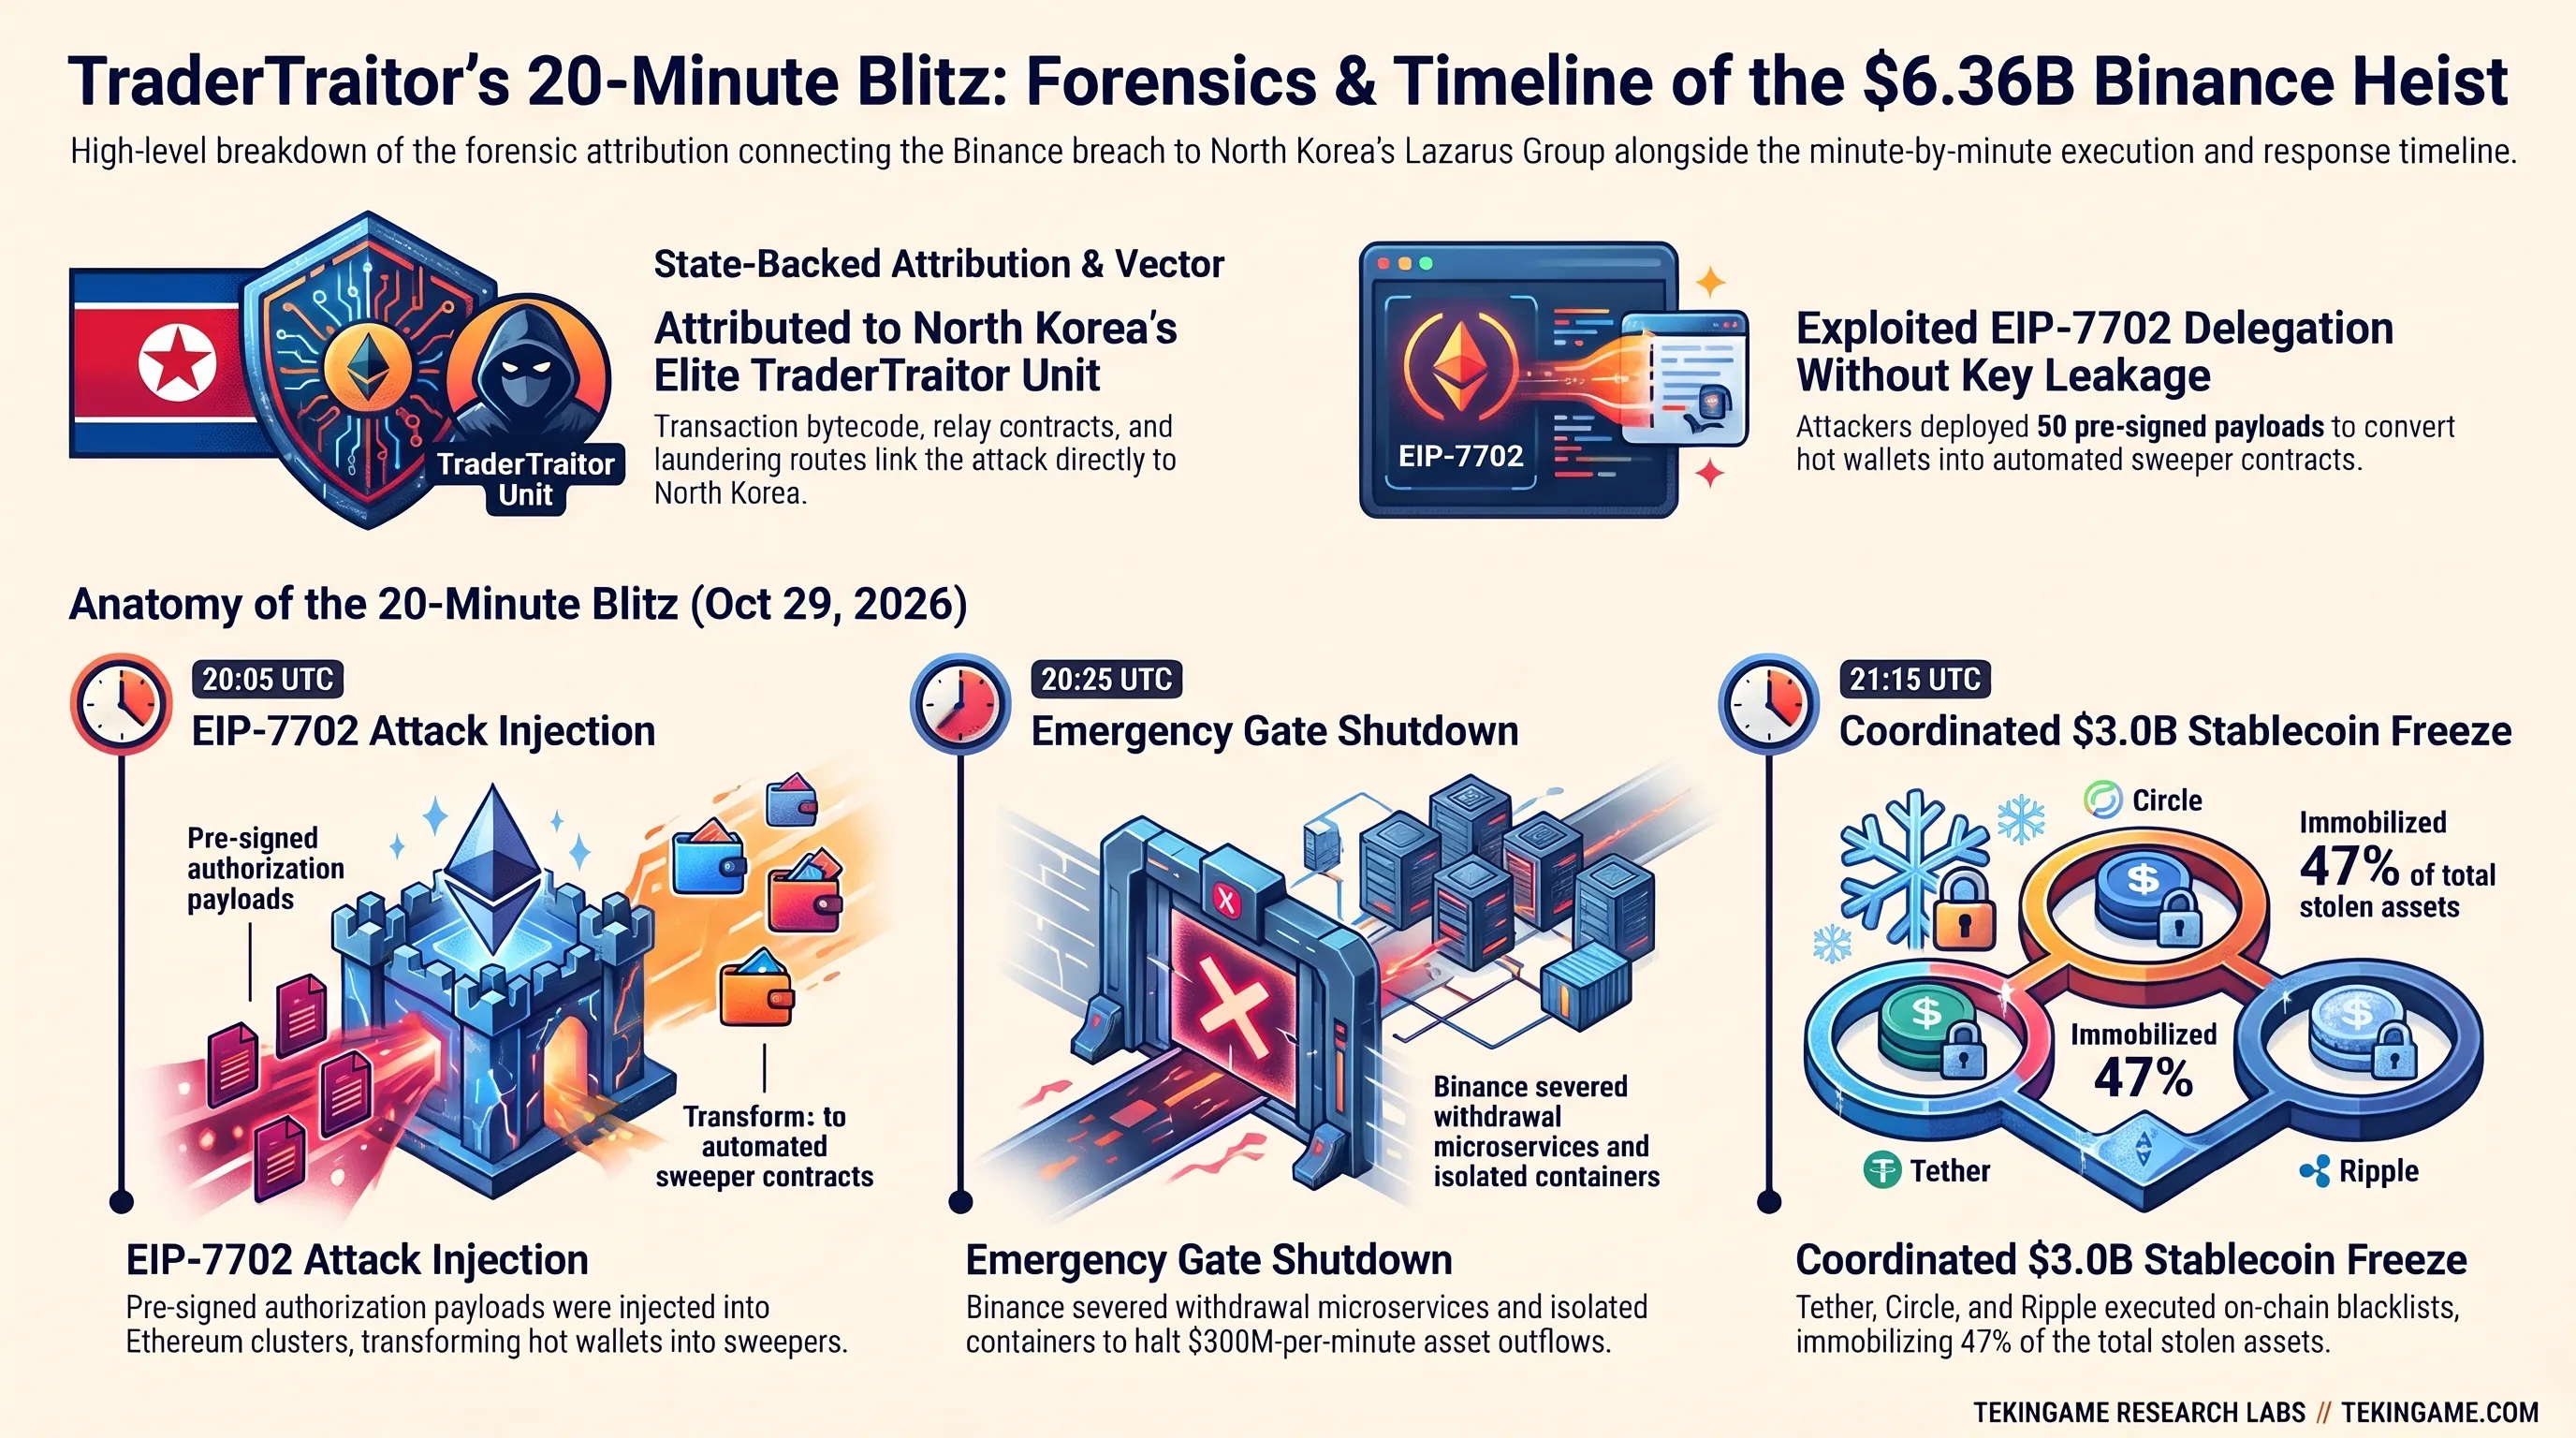
الآثار الهيكلية للمنظومة: ملاءة صندوق SAFU، وإثبات الاحتياطيات، ومستقبل الثقة
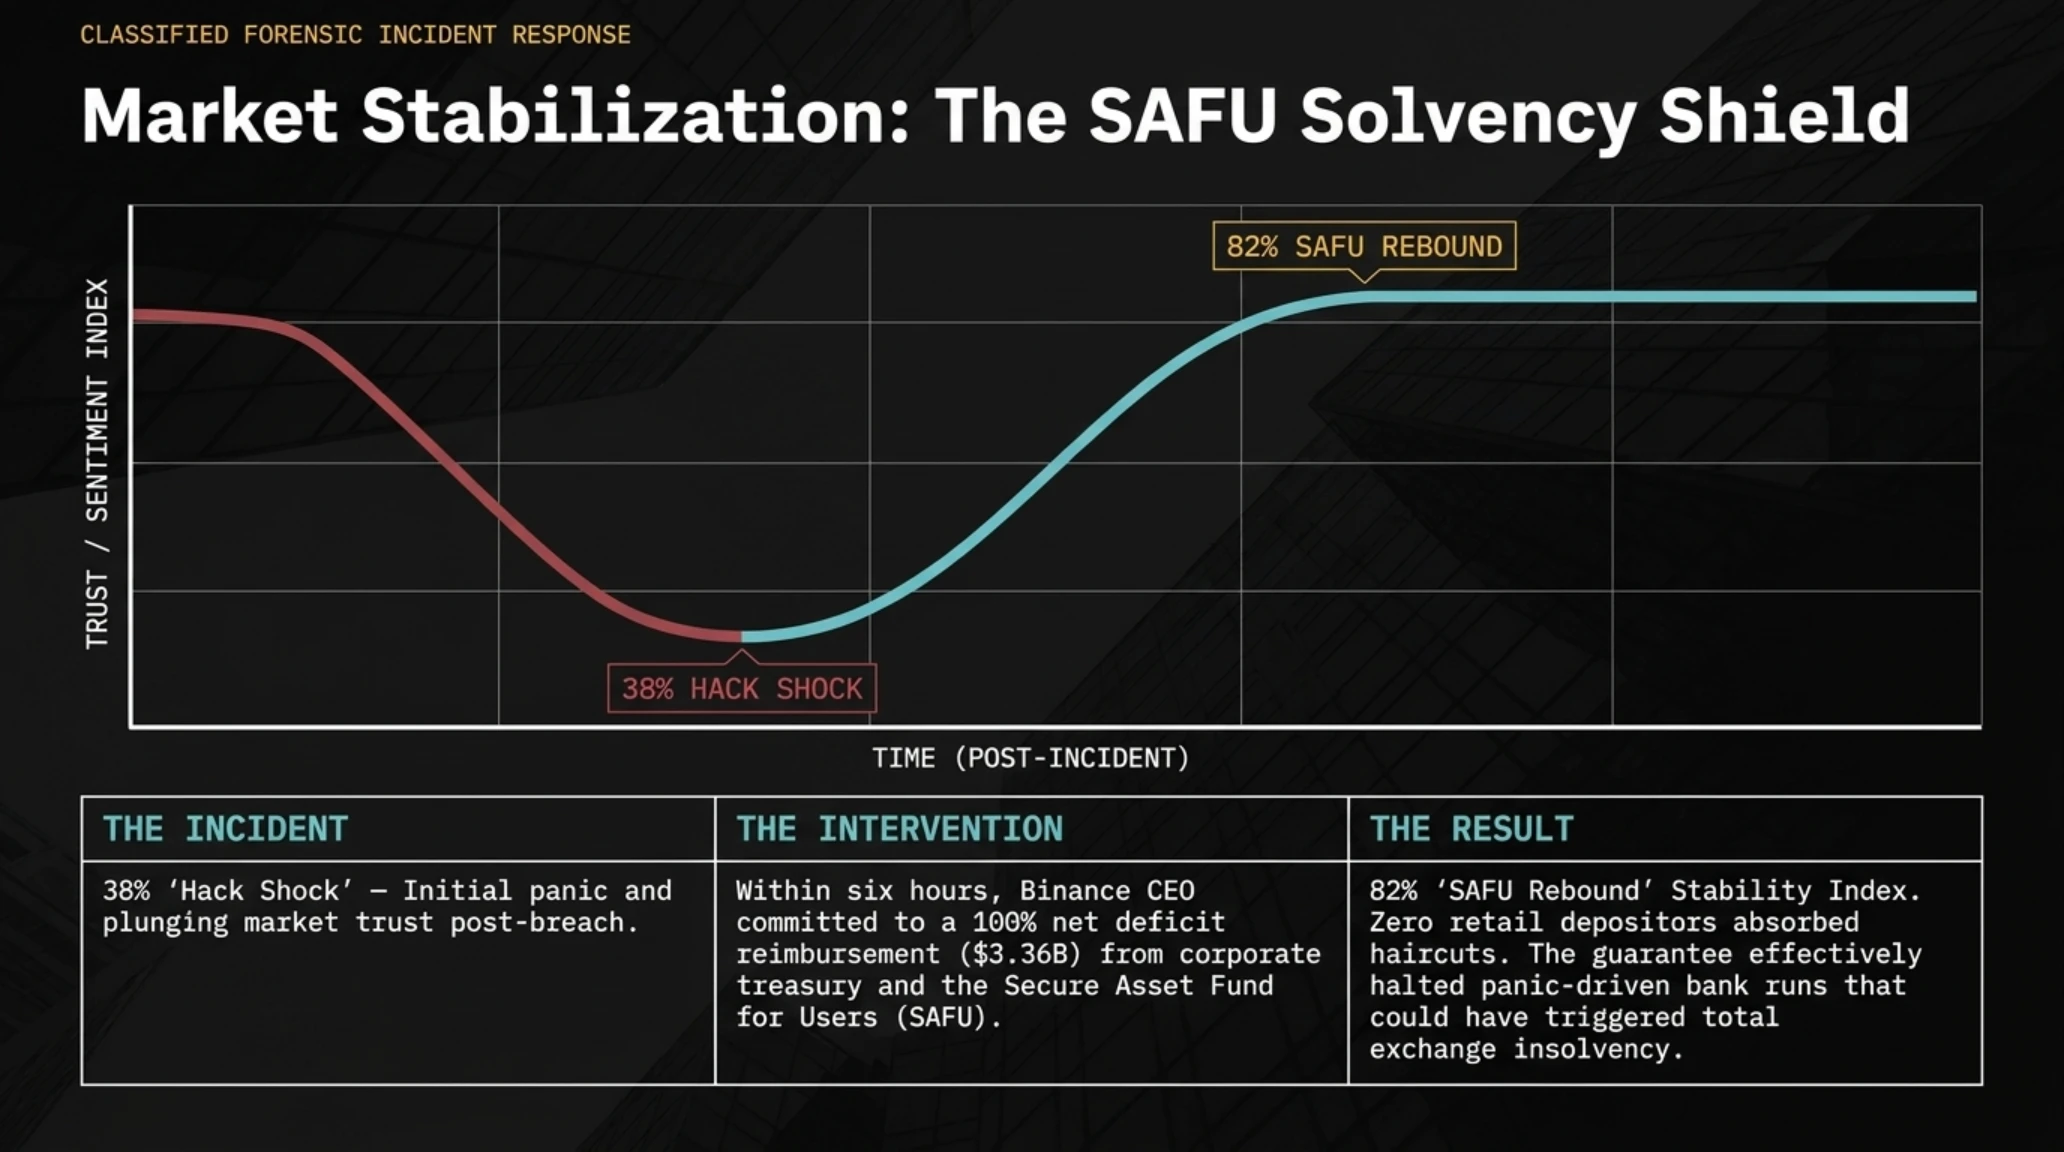
شكلت الشفافية الفورية لإدارة منصة بينانس نقطة التحول الإيجابية الوحيدة في إدارة الأزمة؛ إذ أعلن ريتشارد تينغ في مؤتمر مرئي عاجل التزام المنصة بتعويض كامل العجز الصافي البالغ 3.36 مليار دولار من أصول الشركة الخاصة وصندوق الأصول الآمنة للمستخدمين (SAFU) دون تحميل العملاء أي خسائر، مما كبح جماح عمليات السحب الجماعي المذعورة (Bank Run).
تمتلك بينانس، بفضل أرباحها الفصلية الضخمة واحتياطياتها المستقلة، القدرة المالية على استيعاب هذه الضربة القاسية. بيد أن الحادثة أثارت تساؤلات حاسمة في وول ستريت وبين صناديق الاستثمار المؤسسية التي دخلت حديثا في صناديق البيتكوين والإيثريوم الاستثمارية، حول جدوى تقارير إثبات الاحتياطيات الشهرية التقليدية (Proof of Reserves)، والتي تعجز عن كشف الثغرات الكامنة في حاويات التشغيل وبروتوكولات التوقيع السحابي.
دفع هذا الخلل كبار مزودي خدمات الحفظ المؤسسي مثل Fireblocks وBitGo إلى إطلاق مراجعات أمنية شاملة، والمطالبة بتبني معايير إثبات الالتزامات اللحظي (Real-Time Proof of Liabilities) وفرض أقفال زمنية إلزامية على كافة المعاملات الكبرى.
مؤشر الرضا العام ومسار استعادة الثقة في منصة بينانس
الخلاصة التحليلية: استعاد السوق استقراره وتماسكه بفضل التعهد الحاسم بالتعويض الكامل ونجاح تجميد 3 مليارات دولار، مما خفف من وطأة الصدمة النفسية للمستثمرين.
مع هدوء عاصفة الهلع، بات واجبا على كل مستثمر ومؤسسة إعادة صياغة استراتيجيات الحفظ الذاتي لحماية أصولهم في بيئة رقمية شديدة العدائية.
في الجزء الرابع، نضع بين يديك الدليل الاسترشادي النهائي والتقييمات الختامية لتحصين استثماراتك في عصر ما بعد اختراق بينانس.
استراتيجيات حماية الأصول ورأس المال في مرحلة ما بعد اختراق منصة بينانس
يجب أن يشكل تاريخ 29 أكتوبر 2026 محطة فارقة للمستثمرين الأفراد والمؤسسات لإعادة تقييم نماذج إدارة المخاطر. فلم يعد الاحتفاظ بسيولة ضخمة داخل المنصات المركزية تحت ذريعة الراحة وسرعة التداول مبررا من الناحية الاقتصادية. وللتعرف على تداعيات التحولات التقنية وصدمات السوق على الاستثمارات المستقبلية، يقدم حصاد تيكين الشهري لأكتوبر 2026: استرجاع ثورة الذكاء الاصطناعي وأبرز التطورات في عالم الألعاب قراءة عميقة حول اتجاهات السيولة ونماذج الإنفاق في الاقتصاد الرقمي الحديث.
كما يمكنك متابعة كيفية تأثير الصدمات المالية على سلوك الشراء والإنفاق الاستهلاكي عبر تشريح مالي وتجاري لألعاب أكتوبر: من أرقام Metaphor وBlack Ops 6 إلى دروس الإطلاق الذي يستعرض تماسك الأسواق وقوة الإنفاق الترفيهي تحت الضغوط الاقتصادية المتقلبة.
بدأت الهيئات التنظيمية الكبرى، وعلى رأسها هيئة الأوراق المالية والبورصات الأمريكية (SEC) والسلطات الأوروبية ضمن إطار MiCA 2.0، تحقيقات مشتركة ستفرض حتما معايير صارمة على نسب السيولة الساخنة المسموح بها للمنصات، مع إلزامها بتقليص الأصول الساخنة إلى أقل من 5% من أموال المودعين. وفي الوقت عينه، سارعت شركات البنية التحتية مثل Fireblocks وBitGo إلى اعتماد أنظمة انعدام الثقة التام وتطبيق أقفال الأجهزة المعزولة هوائيا (Air-Gapped HSM) كمعيار قياسي عالمي.
ومن المتوقع أن تسفر هذه التحقيقات الصارمة عن فرض متطلبات تدقيق أمني لحظي على مدار الساعة، تلزم المنصات بنشر إثباتات رياضية للالتزامات المالية والاحتياطيات كل ساعة بدلا من التقارير الشهرية التقليدية، مع حظر ربط أي خادم تطوير ببيئات الإنتاج المباشرة تحت طائلة سحب التراخيص المصرفية.
وعلى صعيد الحوكمة المؤسسية، توصي مراكز الأبحاث بضرورة اعتماد آليات التوقيع متعدد الأطراف المتقدمة (بنسبة 3 من 5 على الأقل) مع فرض أقفال زمنية إلزامية لا تقل عن 48 ساعة لكافة التحويلات المالية التي تتجاوز قيمتها 10 ملايين دولار. كما يتوجب على الشركات عزل خوادم التوقيع نهائيا في بيئات شبكية مغلقة لا تتصل بالإنترنت العام، مع إجراء اختبارات اختراق دورية لسلاسل توريد البرمجيات لمنع تكرار هذه الثغرة الكارثية.
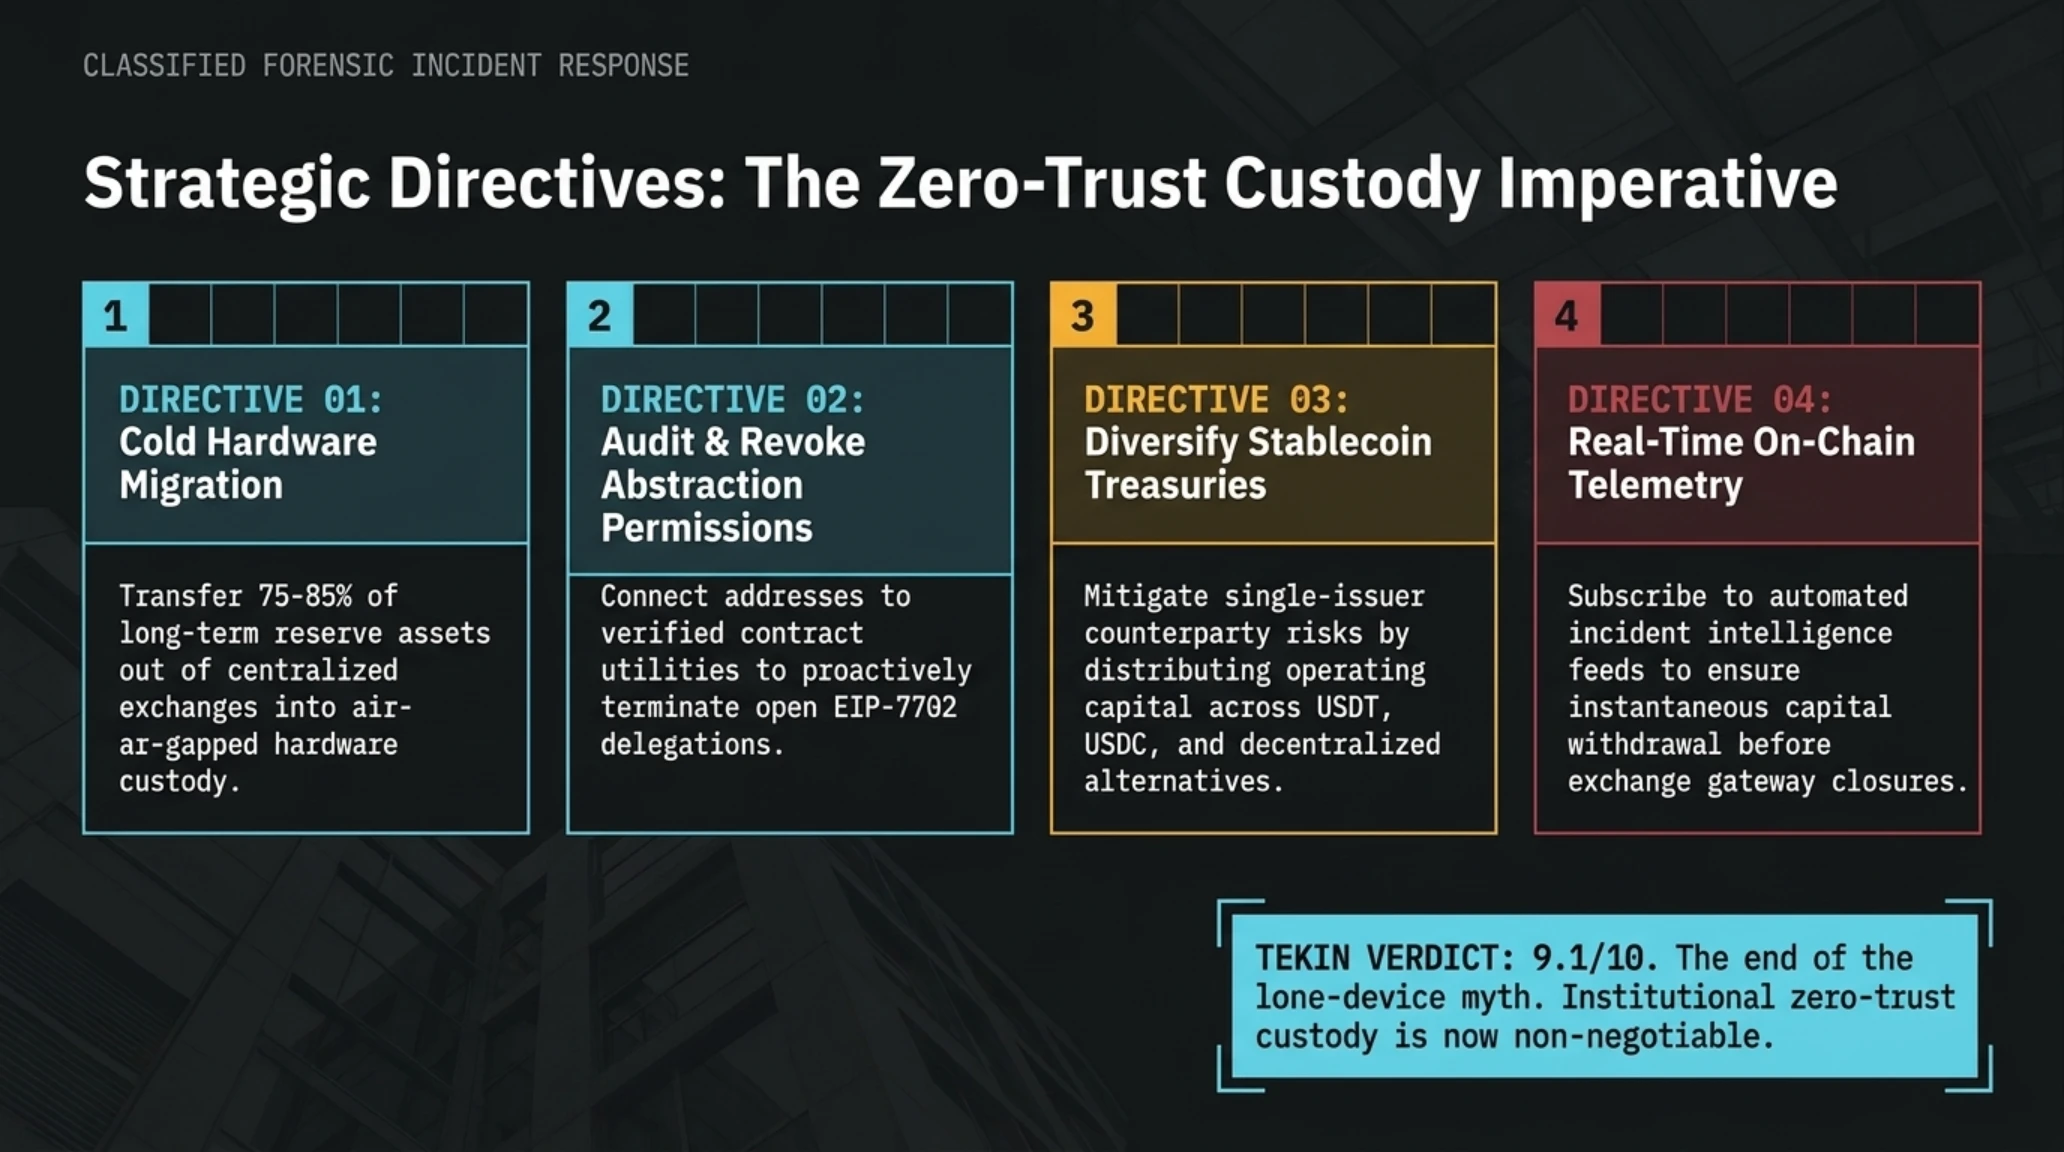
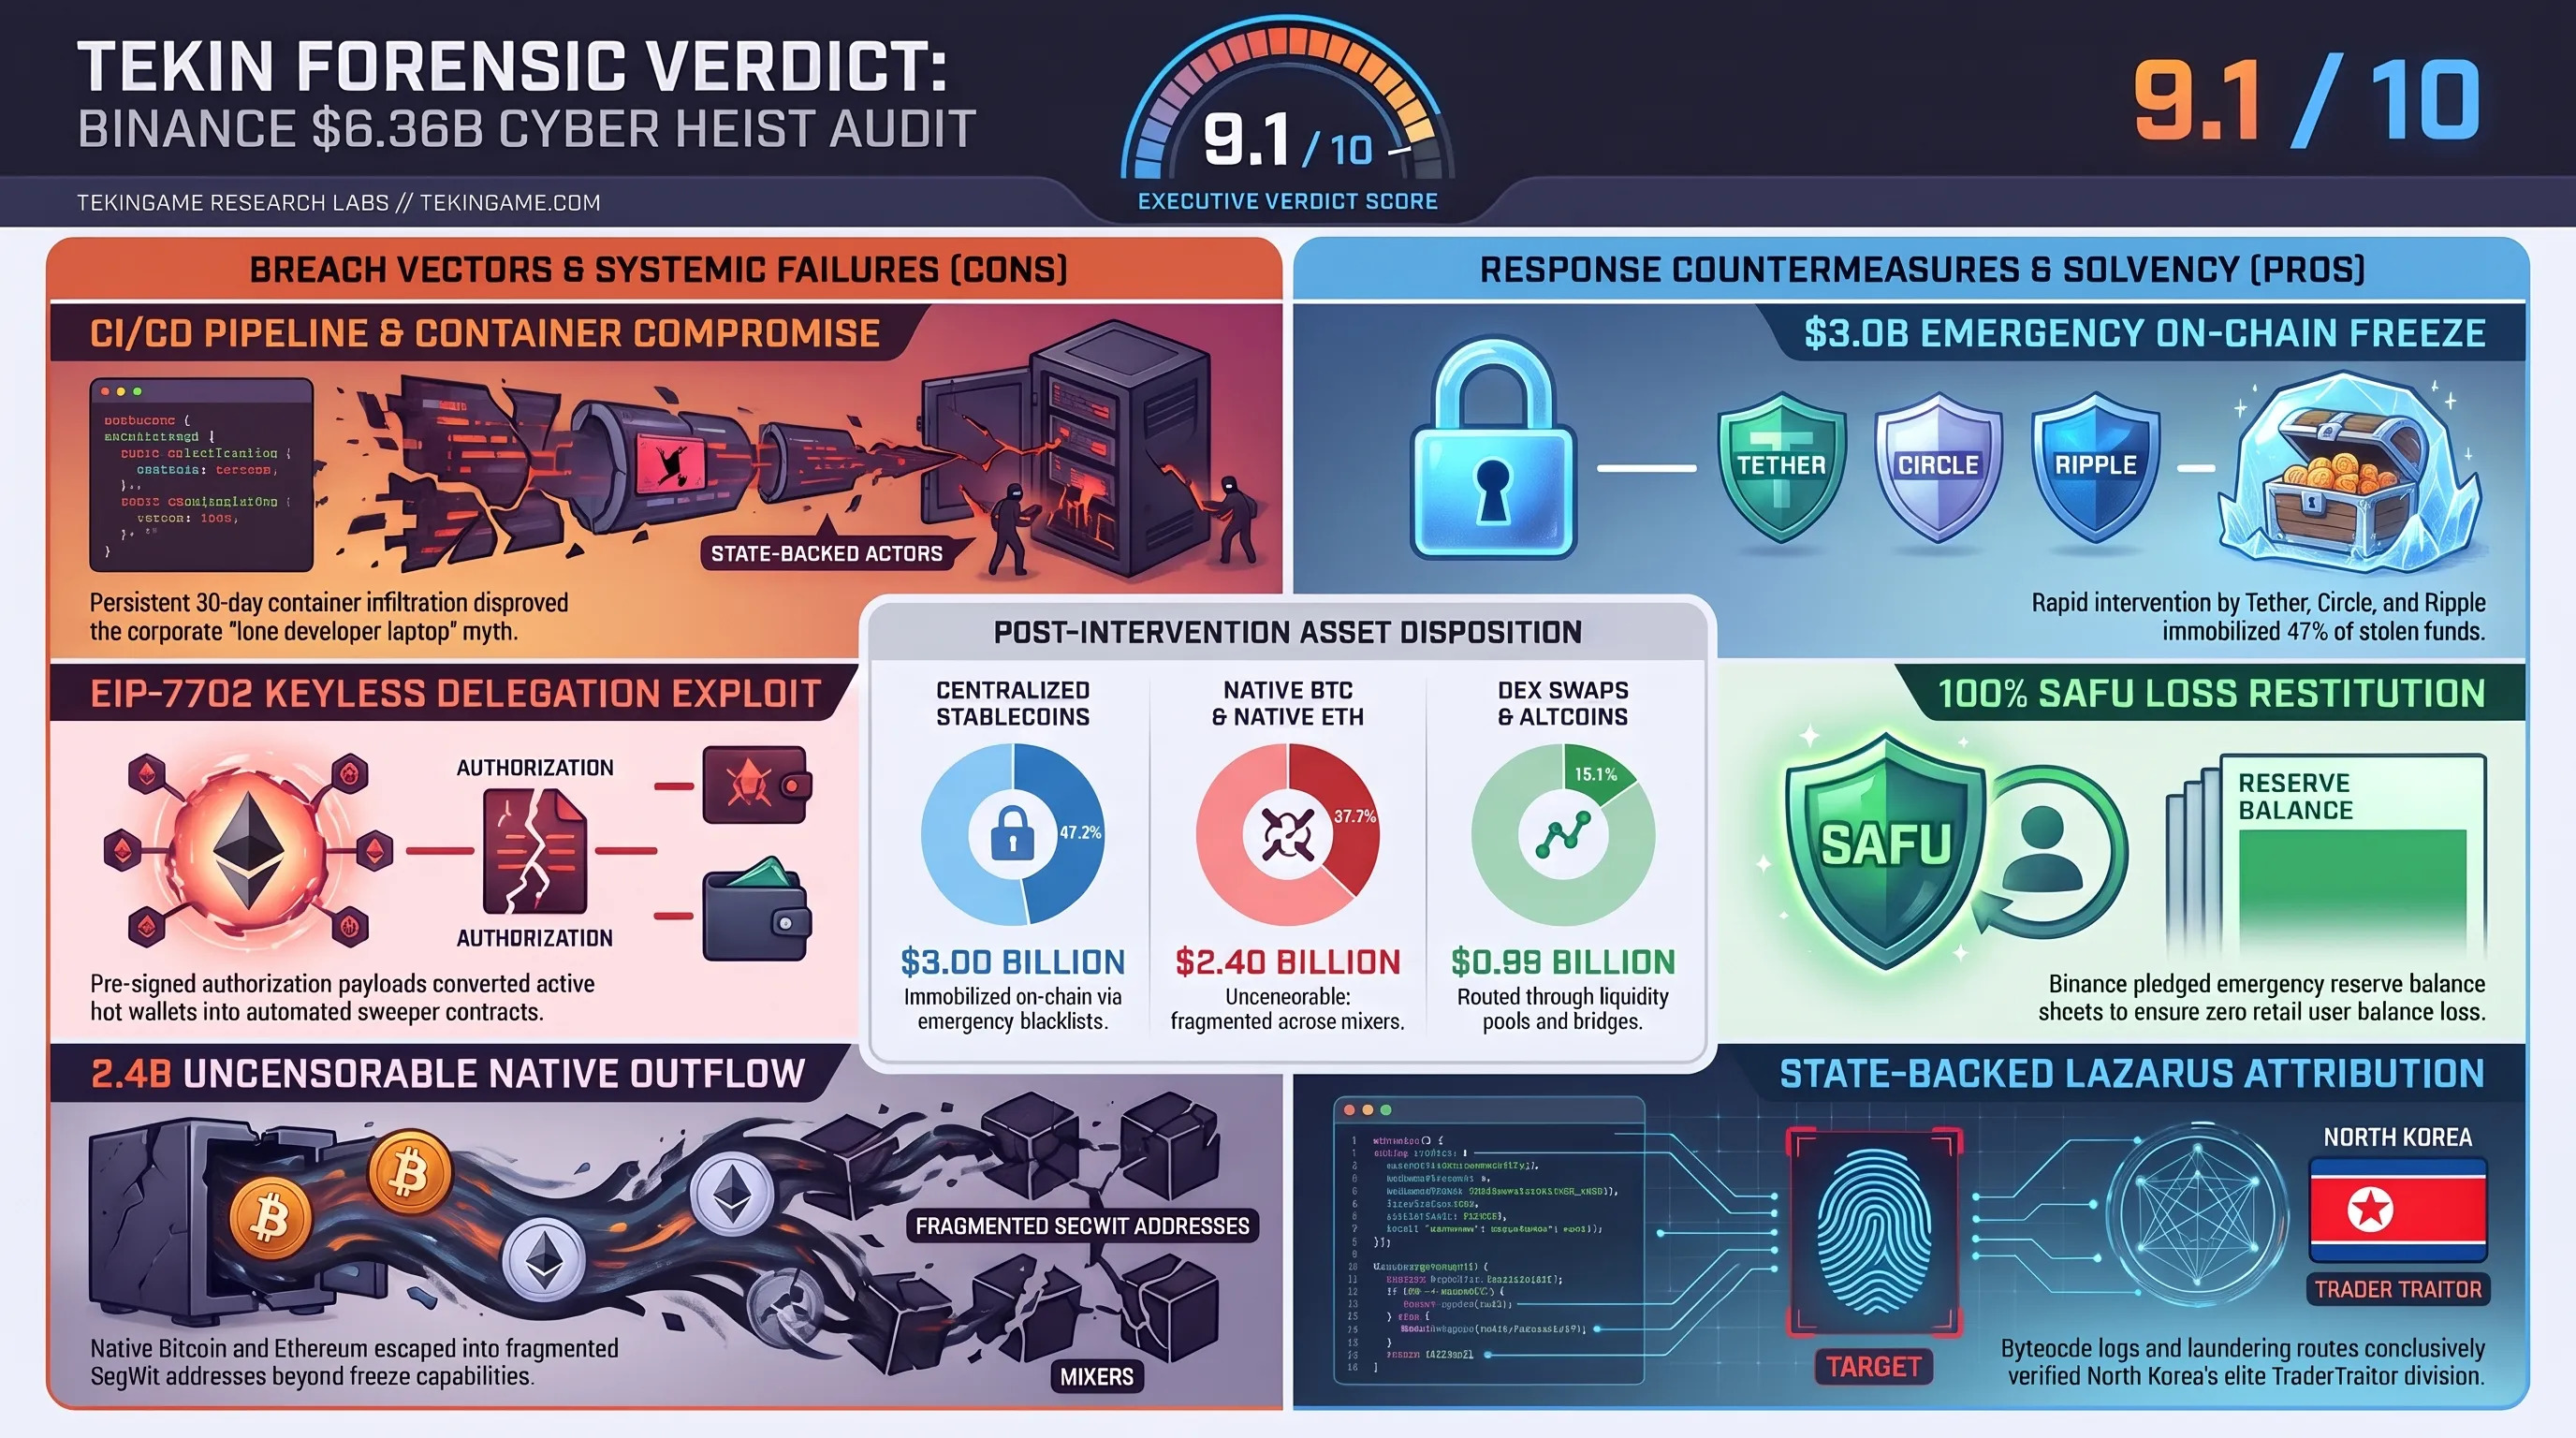
وبناء على التحليلات الجنائية لهذا الهجوم، تصيغ منصة تيكين بلس أربعة إرشادات استراتيجية إلزامية لحماية ثروتك الرقمية:
- الهجرة الفورية نحو المحافظ الباردة الصلبة: سحب 75% إلى 85% من إجمالي أصولك الاستثمارية طويلة الأجل نحو محافظ غير متصلة بالإنترنت مثل Ledger أو Trezor.
- التدقيق الدوري وإلغاء تصاريح العقود الذكية: مراجعة الحسابات دوريا عبر أدوات التدقيق وإلغاء كافة تفويضات EIP-7702 والموافقات المفتوحة (Infinite Approvals) غير النشطة.
- تنويع سلة العملات المستقرة: تجنب الاعتماد الحصري على عملة مستقرة واحدة، وتوزيع السيولة بين USDT وUSDC وعملات مستقرة لامركزية مدعومة بضمانات مشفرة لتفادي أخطار الحظر.
- الاشتراك في منصات الرصد اللحظي للبيانات: متابعة قنوات التنبيه الأمني الجنائي اللحظي لرصد التدفقات المشبوهة وسحب الأرصدة فورا قبل إغلاق بوابات السحب في المنصات.
- المرونة المالية الفائقة لمنصة بينانس والتزامها بتعويض كامل الخسائر عبر صندوق SAFU
- الاستجابة التاريخية السريعة لتحالف العملات المستقرة بتجميد 3 مليارات دولار على الشبكات
- إثبات مناعة البيتكوين والإيثريوم الأصيل ضد محاولات الحظر والرقابة الخارجية
- الشفافية العالية في التحقيقات الجنائية الرقمية مما ساهم في رفع معايير الأمان للقطاع بأسره
- الفشل الفادح في عزل حاويات النشر وسلاسل التوريد البرمجية لمهندسي التطوير
- استغلال خطير لمعيار EIP-7702 يتطلب مراجعة جذرية وعاجلة من مطوري إيثريوم
- تسريب ناجح لـ 2.4 مليار دولار من البيتكوين والإيثريوم إلى شبكات غسيل أموال معقدة
يبرهن هذا التقييم الموضوعي أن قطاع التشفير يمر بمرحلة نضج إجباري تتطلب التخلص النهائي من السذاجة الأمنية والتصدي الاحترافي للحروب السيبرانية المنظمة.
يتجه النظام المالي الرقمي الآن نحو مرحلة عنوانها التشديد الرقابي وتعميق مبادئ السيادة التشفيرية الفردية بعيدا عن الوصاية المركزية.
وتبقى العبرة الدائمة هي أن قوة البلوكشين تتجلى في قدرته على فضح نقاط الضعف رياضيا وبناء أنظمة صلبة تتجاوز الصدمات وتزداد مناعة مع كل أزمة.
نرجو أن يكون هذا التحقيق الجنائي الشامل بوصلة أمان تعينك على حماية ثروتك الرقمية وبناء استثماراتك بأعلى معايير الوعي التقني في المستقبل.
الحكم التحريري النهائي وملف المصادر المعتمدة
نهاية أسطورة خطأ الفرد الواحد وحتمية الحفظ المؤسسي القائم على انعدام الثقة
أثبتت سرقة 6.36 مليار دولار أن الحفظ المؤسسي للأصول المشفرة يحتاج إلى ثورة شاملة لمواجهة أسلحة تجريد الحسابات والهجمات الدولية المتقدمة.
- مؤسسة تحقيقات الجرائم المالية TRM Labs: التقرير الجنائي المعتمد لتتبع مسار سرقة 6.3 مليار دولار من بينانس
- مركز الأبحاث الرقمية Chainalysis: ملف الأدلة الاستخباراتية حول وحدة TraderTraitor ومسارات غسيل الأموال
- وكالة الأنباء العالمية Reuters: التغطية الرسمية لتصريحات ريتشارد تينغ وتفعيل صندوق الحماية SAFU
- شبكة بلومبرغ الاقتصادية Bloomberg: التحليل الاقتصادي لعملية التجميد التاريخية لـ 3 مليارات دولار من تيذر وسيركل
- المنصة الإخبارية المتخصصة CoinDesk: التشريح الهندسي لكيفية استغلال بروتوكول EIP-7702 في المحافظ الساخنة
- مؤسسة BleepingComputer للأمن السيبراني: التحليل الفني لاختراق بيئات النشر السحابية وسلاسل توريد برمجيات DevOps
الأسئلة الشائعة والتحليلات التقنية
هل كان اختراق بينانس بقيمة 6.36 مليار دولار ناجما فعلا عن حاسوب موظف واحد؟
بالتأكيد لا؛ كان حاسوب مهندس DevOps مجرد نقطة دخول تكتيكية أولية، بينما تطلبت العملية اختراق سلاسل التطوير السحابية والتلاعب بمعايير الحسابات في هجوم APT متقدم.
هل تم تسريب المفاتيح الخاصة (Private Keys) لمحافظ منصة بينانس؟
أكدت الفحوص الجنائية عدم تسريب أي مفاتيح خاصة؛ حيث استغل المهاجمون معيار EIP-7702 في إيثريوم عبر حمولات تفويض ذكية حولت المحفظة الساخنة مؤقتا إلى عقد تصريف.
هل أموال المستخدمين العاديين في خطر وهل تواجه بينانس خطر الإفلاس؟
لا؛ أعلنت بينانس التزامها التام بتغطية 100% من العجز الصافي بالاعتماد على صندوق الأصول الآمنة (SAFU) وأرباحها واحتياطياتها المستقلة دون أي مساس بأموال العملاء.
لماذا تمكنت تيذر وسيركل من تجميد 3 مليارات دولار بينما عجز الجميع عن حظر البيتكوين؟
تحتوي العقود الذكية للعملات المستقرة على دوال مبرمجة للتحكم بالقوائم السوداء، في حين أن البيتكوين والإيثريوم الأصيل أصول لا مركزية تماما تفتقر لأي صلاحيات حظر مركزية.
ما هي وحدة TraderTraitor وما صلتها بجيش كوريا الشمالية السيبراني؟
هي فرقة نخبوية تابعة لمجموعة لازاروس (Lazarus Group) متخصصة في شن هجمات معقدة على منصات العملات المشفرة لنهب السيولة الأجنبية والالتفاف على العقوبات الدولية.
ما هي النصيحة الأكثر إلحاحا للمستثمرين في العملات المشفرة اليوم؟
سحب الأصول الاستثمارية طويلة الأجل فورا نحو محافظ الأجهزة الباردة (Cold Storage)، وإلغاء الموافقات الذكية المفتوحة، وعدم إبقاء سيولة فائضة في المنصات المركزية.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: التشريح الجنائي لاختراق بينانس 6.3B$: سرقة لازاروس وسلاح EIP-7702