
المقدمة: ١١ فبراير ٢٠٢٦ — اليوم الذي تغيّر فيه الأمن السيبراني إلى الأبد 🚨💀
الساعة ٣:٤٢ صباحاً بتوقيت دبي. استيقظ علي، مدير بنك كبير، على رنين هاتفه. رقم غير معروف، لكن الصوت مألوف: الرئيس التنفيذي للشركة. «علي، هناك طارئ، أحتاجك الآن.» في الخلفية، ضجيج غريب. علي استجاب فوراً. لحسن حظه، قرأ تقرير تيكين الساعة ٢ صباحاً — وعرف أن ما يسمعه ليس صوت رئيسه الحقيقي، بل نسخة مزيّفة بالذكاء الاصطناعي. هذا ليس فيلماً علمياً خيالياً. هذا واقع ٢٠٢٦.
🌍 الأزمة العالمية: إحصائيات حقيقية لعام ٢٠٢٦
وفق تقارير Cybersecurity Ventures: تكلفة الجرائم الإلكترونية ستبلغ ٨ تريليون دولار سنوياً بحلول ٢٠٢٦. ٣ مليار هجوم إلكتروني يومياً. كل ٣٩ ثانية ثمة اختراق جديد. الأكثر إثارة للقلق: الهجمات المعتمدة على الذكاء الاصطناعي ارتفعت ٣٠٠٪ في عام واحد.
الجزء ١: التهديدات من الجيل القادم — البرمجيات الخبيثة بالذكاء الاصطناعي 🦠🤖
لماذا البرمجيات الخبيثة التقليدية أصبحت متقادمة؟ ببساطة لأنها ثابتة. برنامج الفيروسات يتعرف عليها بسرعة. لكن الجيل الجديد من البرمجيات يتعلم ويتطور ويتكيف لحظة بلحظة.
📊 دراسة حالة: WormGPT — أول برمجية خبيثة بذكاء اصطناعي كامل
WormGPT ليس مجرد برنامج — إنه نظام ذكاء اصطناعي مُعبأ من نماذج GPT مخصصة. يستطيع كتابة رسائل تصيد احتيالي مخصصة لكل هدف. يتعلم أسلوب الكتابة من بريدك الإلكتروني. يحلل سلوكك الرقمي ليعرف متى ستفتح الرسالة. لا يترك أثراً في أنظمة الكشف التقليدية.
⚠️ لماذا مضادات الفيروسات التقليدية لم تعد كافية: لأنها تبحث عن «توقيعات» معروفة، لكن الذكاء الاصطناعي يولّد هجوماً جديداً في كل مرة.
الجزء ٢: هجمات استنساخ الصوت — اختراق بصوت مزيّف 🎤👻
قضية علي التي ذكرناها ليست نادرة. شركة مالية في هونغ كونغ خسرت ٢٥ مليون دولار في ٢٠٢٤ بسبب مؤتمر فيديو مزيّف بالكامل. كل شخص فيه كان مزيفاً — الرئيس التنفيذي، المدير المالي، الفريق كله. موظف واحد فقط نفّذ تحويلاً فكتبه بيده.
- TorToiseHQ: يحتاج ٣ ثوانٍ لنسخ أي صوت بدقة ٩٥٪
- ElevenLabs: تحاكي اللهجات المحلية بدقة مذهلة
- Respeecher: يُستخدم في هوليوود — والقراصنة
الجزء ٣: اختراق الكم — الخطر القادم 🔐💥
الحواسيب الكمومية تهدد التشفير الذي تستند إليه البنوك والحكومات والاتصالات العالمية. بقدرة كافية، يمكن لحاسوب كمومي كسر RSA-2048 — تشفير يُعدّ «آمناً» لعقود — في دقائق. هيئة NIST الأمريكية حددت موعداً للانتقال إلى التشفير الكمومي بحلول ٢٠٣٠.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
الجزء ٤: منهجية اختراق قاعدة البيانات Tekin Combat
أسلوب الهجوم من ٥ مراحل:
- الاستطلاع: ذكاء اصطناعي يجمع بيانات علنية عن الهدف
- الاستهداف: تحديد نقطة الدخول الأضعف
- الاختراق: هجوم تصيد مخصص أو استغلال ثغرة يوم-صفر
- التشفير: تشفير البيانات أو نقلها بشكل خفي
- الفدية أو البيع: مطالبة بالفدية أو بيع البيانات في الدارك ويب
الجزء ٥: الدفاعات — من يفوز في هذه الحرب؟
المدافعون يستخدمون الذكاء الاصطناعي أيضاً:
- Darktrace: ذكاء اصطناعي يراقب سلوك الشبكة في الوقت الفعلي
- CrowdStrike Falcon: نماذج تعلم آلي للكشف عن الشذوذ
- Microsoft Sentinel: SIEM مدعوم بـGPT-4 لتحليل الحوادث
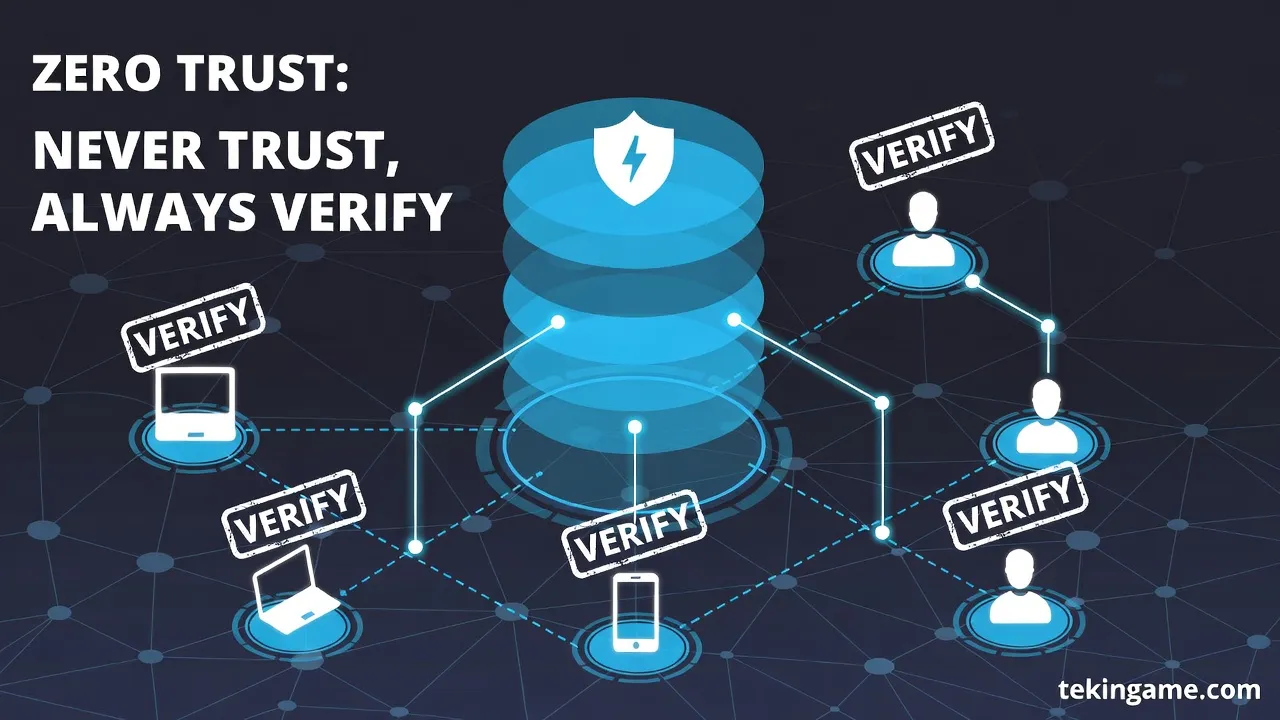
- Zero Trust Architecture: لا ثقة بأي كيان — كل وصول يُتحقق منه
خلاصة التحليل الاستراتيجي
الحرب الإلكترونية تحولت إلى سباق ذكاء اصطناعي. المهاجمون يستخدمون GPT ليكونوا أذكى وأسرع. المدافعون يستخدمون الذكاء الاصطناعي ليبقوا خطوة للأمام. الفائز من يملك أفضل بيانات وأسرع نماذج. وفي هذه الحرب، الجاهلون هم أول الضحايا.
توصية تيكين: لا تنتظر حتى تُخترق. امتلك خطة استجابة واضحة. استثمر في تدريب موظفيك على التعرف على الهجمات المولّدة بالذكاء الاصطناعي — هذا هو أهم خط دفاع اليوم.
القرار النهائي لغرفة تحكم تكين غيم
٢٠٢٦ هو عام تحوّل الأمن السيبراني من مجال تقني إلى ضرورة وجودية. بدون دفاعات مدعومة بالذكاء الاصطناعي، أنت تحضر سكيناً إلى معركة بالأسلحة النارية. جيش تكين يرصد ويحلل ويبقيك في الخط الأمامي.
🌐 ابقَ على تواصل معنا 🎮✨
للحصول على آخر أخبار التكنولوجيا، الألعاب والأجهزة، تابعنا على وسائل التواصل الاجتماعي:
