تکین ورسس | جنگ اصالت تصویر در عصر دیپفیک؛ اپل علیه اندروید
جدیدترین تحلیلها، اخبار داغ گیمینگ و کالبدشکافی تخصصی صنعت.
- 🎮امضای دیجیتال روی سنسور: رمزنگاری دادههای خام بایر در سطح سیلیکون دوربین آیفون ۱۸ پرو پیش از پردازش.
- 🎧محفظه نگاتیو امن دیجیتال (SDN): ذخیره نگاتیو دستنخورده در آیفون برای اعتبارسنجی ابری بدون افشای هویت.
- 🚀استاندارد باز C2PA: تقابل ائتلاف باز گوگل، مایکروسافت و لایکا با اکوسیستم محصور و انحصاری اپل.
- 🗡️مقاومت پساکوانتومی: پیادهسازی الگوریتمهای ML-KEM در برابر آسیبپذیری امضاهای سنتی در اندروید.
- 📰شکاف کارایی: اضافه شدن ۴.۲ میلیثانیه تاخیر شاتر و ۱۸ مگابایت اورهد ذخیرهسازی در راهکار سختافزاری اپل.
- ⚔️پارادوکس باغ محصور اپل: راهکار اپل تنها درون حلقه محصولات اپل قابل راستیآزمایی شفاف است.
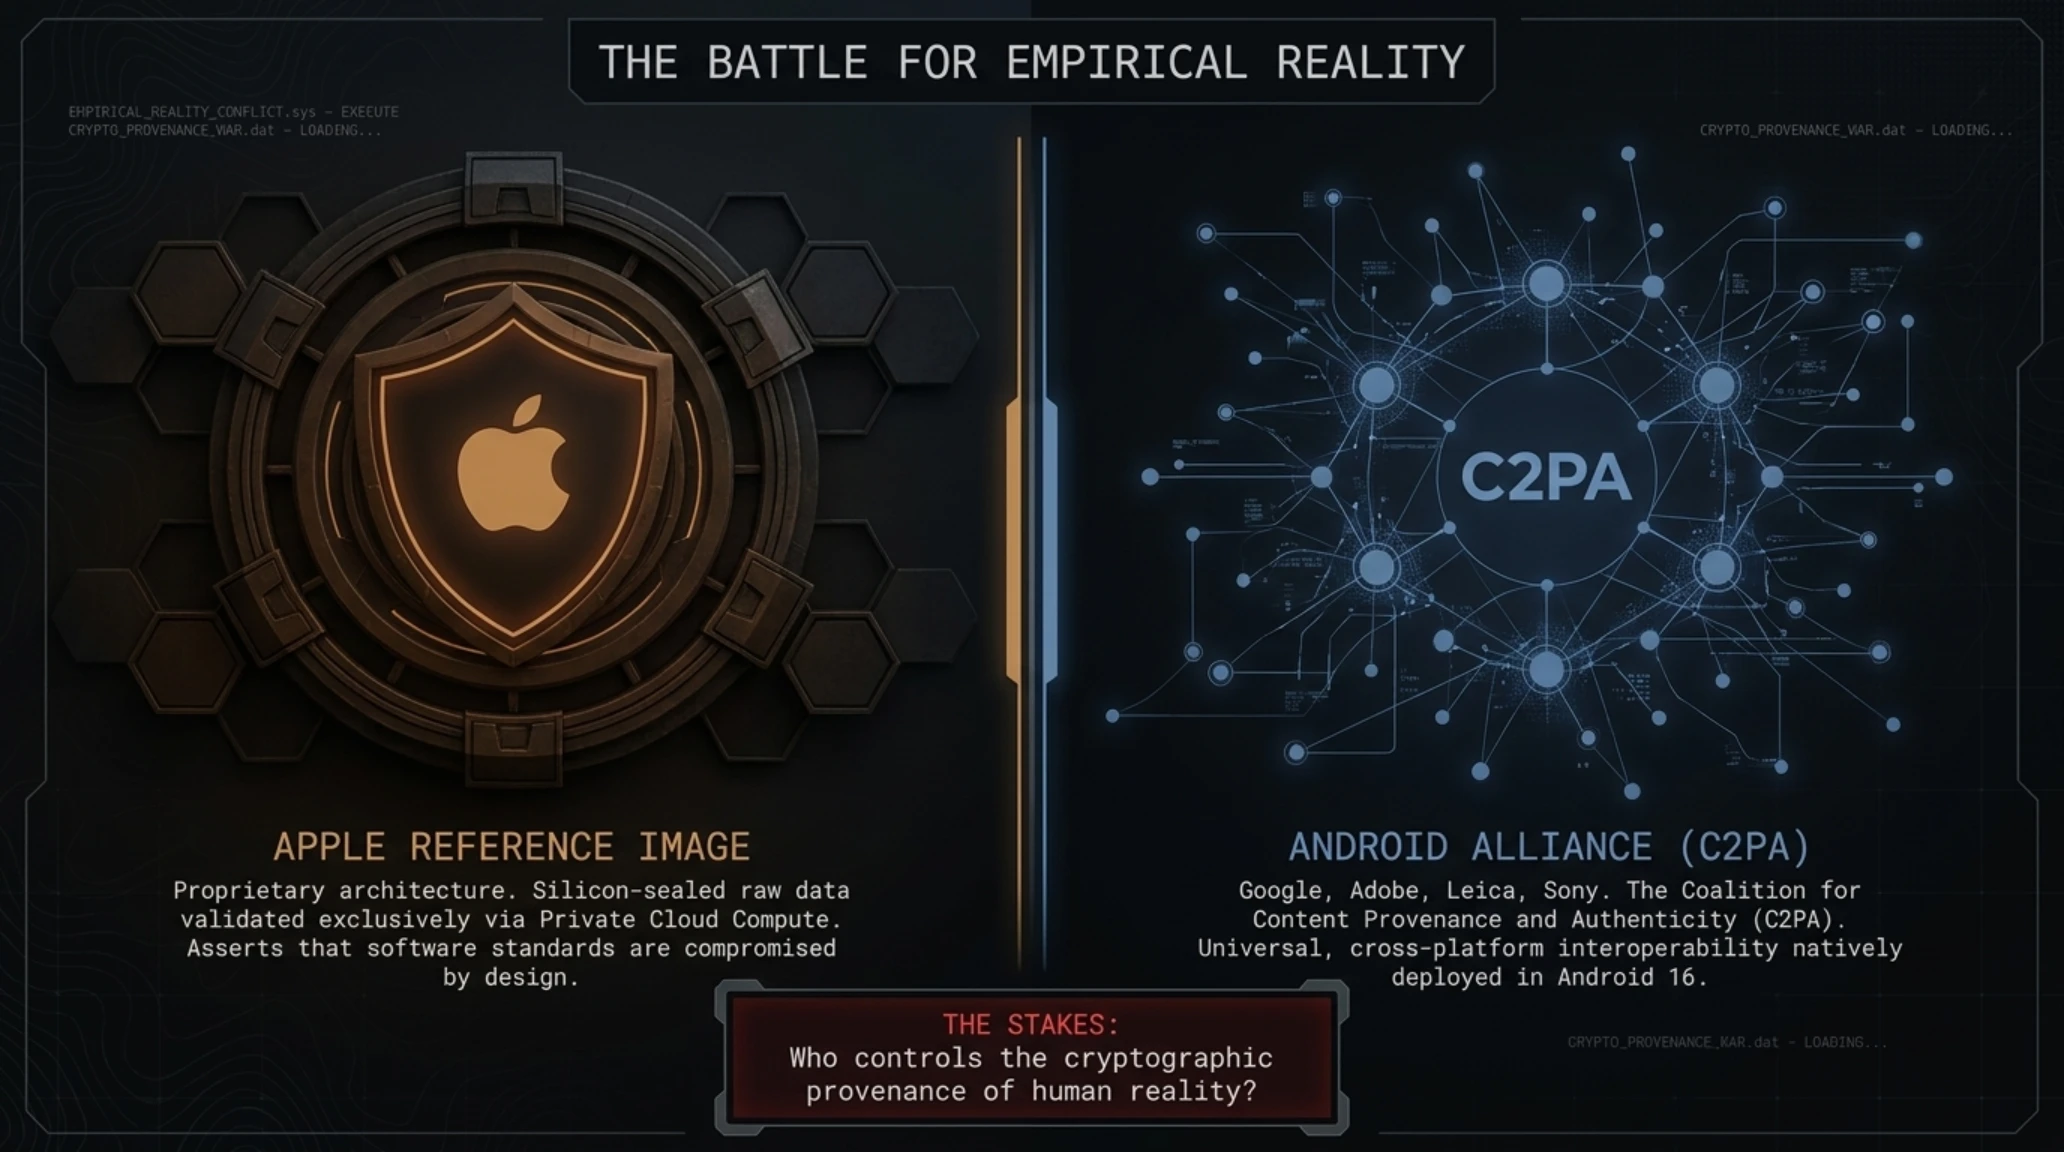
در سپتامبر ۲۰۲۶، مرز میان واقعیت ملموس و توهمات پردازششده توسط هوش مصنوعی زایشی به باریکترین و شکنندهترین حد خود در طول تاریخ بشر رسیده است. پیشرفت سرسامآور مدلهای انتشار بصری، پدیدار شدن موتورهای رندره بلادرنگ عصبی و قابلیتهای دستکاری غیرقابلتشخیص عکسها در کسری از ثانیه، اعتماد عمومی به اسناد بصری، تصاویر خبری، مدارک دادگاهی و حتی خاطرات دیجیتال شخصی را به ورطه فروپاشی کامل کشانده است. در چنین برهه حساسی، غولهای فناوری جهان دو رویکرد کاملاً متضاد، قدرتمند و ناسازگار را برای حل بحران جعل هویت دیجیتال در پیش گرفتهاند. از یک سو، کمپانی اپل با انتشار مقالهای جنجالی در وبلاگ تحقیقات امنیتی خود همزمان با رونمایی از آیفون ۱۸ پرو، از معماری فوقمحرمانه Reference Image پرده برداشته و صراحتاً ادعا کرده که تمامی استانداردهای باز کنونی صنعت به ویژه ائتلاف C2PA که توسط گوگل، ادوبی و مایکروسافت پشتیبانی میشود دارای رخنه بنیادین بوده و قادر به جلوگیری از تقلبهای پیشرفته در سطح سیستمعامل نیستند. از سوی دیگر، ائتلاف اندروید و تولیدکنندگان سنتی دوربین، معماری اپل را یک زندان بسته، ضد رقابت و انحصارطلبانه میدانند که اصالت را به مرزهای سختافزاری کوپرتینو محدود میسازد. این تقابل تاریخی، نبردی صرف بر سر مگاپیکسل یا پردازش رنگ نیست؛ این جنگی برای تعیین صاحباختیار حقیقت در قرن بیست و یکم است.
در یک نگاه | مقایسه راهبردی معماری امنیتی اپل و ائتلاف C2PA اندروید
- امضای کریپتوگرافیک روی دای سنسور (Sensor-Level Signing): اپل دادههای خام بایر را در همان میکروثانیه تابش فوتونها به دیودهای نوری سنسور سونی مهروموم میکند.
- محفظه نگاتیو امن دیجیتال (SDN): آیفون ۱۸ پرو نگاتیو خام دستنخورده را در کنار تصویر اصلی ذخیره کرده و اعتبارسنجی را به سرورهای Private Cloud Compute میسپارد.
- برتری همهشمول استاندارد C2PA: گواهیهای Content Credentials در اکوسیستم اندروید کاملاً کراسپلتفرم، باز و قابل اعتبارسنجی در تمامی مرورگرها و نرمافزارها هستند.
- پارادوکس باغ محصور اپل: راهکار کوپرتینو تنها درون حلقه محصولات اپل قابل راستیآزمایی شفاف است و کاربران سایر پلتفرمها امکان صحهگذاری مستقل ندارند.
- هزینه سختافزاری و تاخیر شاتر: فعالسازی امضای سختافزاری اپل با اضافه شدن ۴.۲ میلیثانیه تاخیر به شاتر و اشغال ۱۸ مگابایت حافظه اضافی به ازای هر فریم همراه است.
- مقاومت پساکوانتومی و چالش فشردهسازی: اپل با الگوریتمهای ML-KEM آینده را تضمین میکند، در حالی که C2PA از حذف متادیتا در پیامرسانهای اجتماعی رنج میبرد.
۱. فروپاشی اعتماد به پیکسلها؛ چرا متادیتای سنتی در عصر دیپفیک مرده است؟
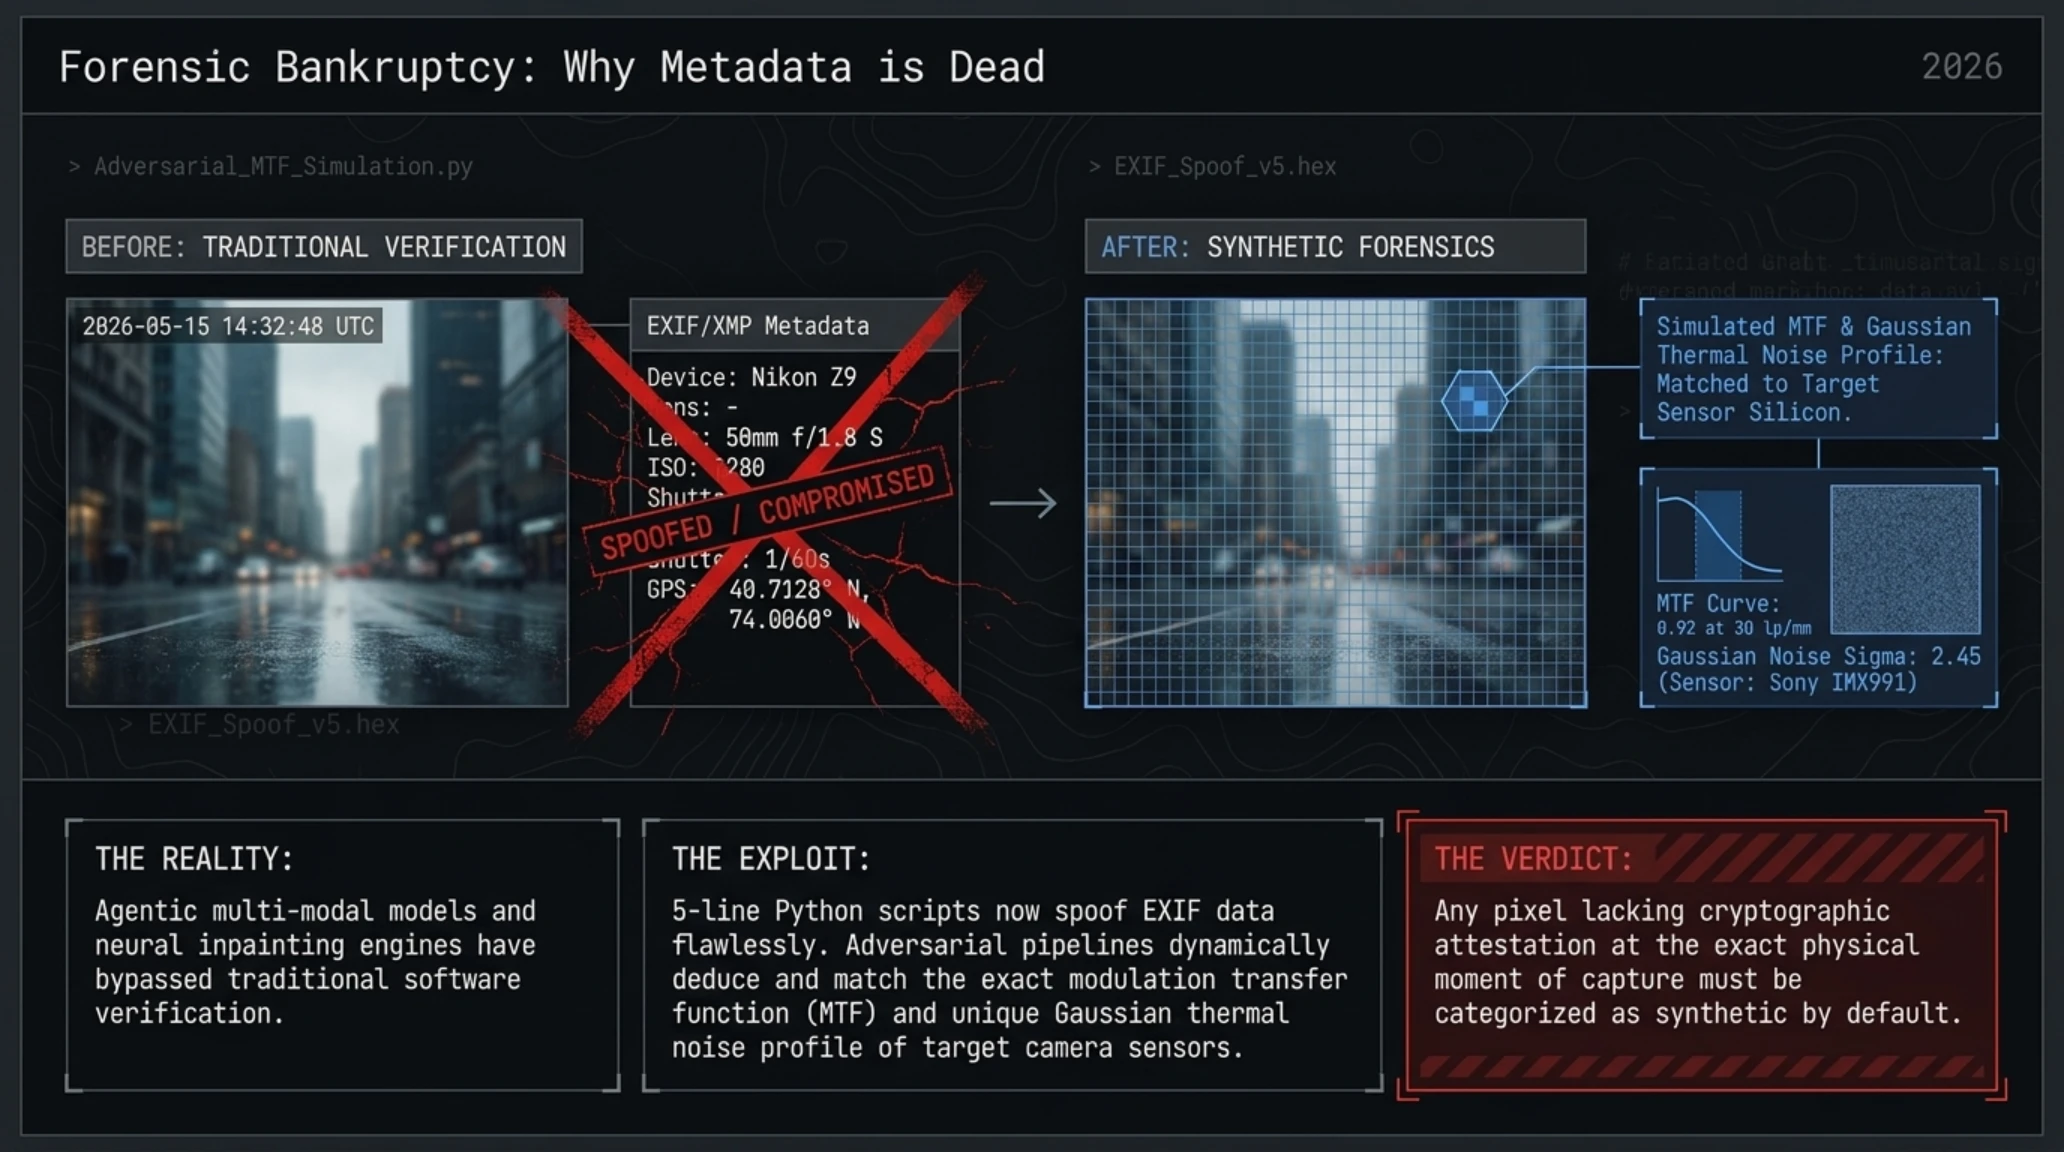
برای بیش از سه دهه، استاندارد متادیتای EXIF و ساختارهای الصاق تگهای EXIF/XMP در فایلهای تصویری JPEG و PNG ستون فقرات ارزیابی زمان، مکان، مشخصات دیافراگم، سرعت شاتر و مدل دوربین ثبتکننده عکس بودند. اما با طلوع مدلهای هوش مصنوعی زایشی چندوجهی در سالهای ۲۰۲۴ تا ۲۰۲۶، این پایههای سست به طور کامل فروریختند. امروزه یک اپلیکیشن ویرایشگر معمولی یا یک اسکریپت چندخطی پایتون میتواند متادیتای EXIF یک عکس ساختگی تولیدشده توسط هوش مصنوعی را به گونهای بازنویسی کند که گویی مستقیماً توسط گرانقیمتترین دوربین عکاسی خبری لایکا در قلب یک منطقه جنگی ثبت شده است.
حتی فراتر از ساخت تصاویر جعلی از اساس، پدیده روتوش و تزریق المانهای فریبنده به تصاویر واقعی (Generative Inpainting) بحرانی بیسابقه پدید آورده است. هنگامی که یک ابزار مبتنی بر هوش مصنوعی میتواند سلاحی را در دست یک فعال سیاسی قرار دهد یا چهره فرد دیگری را روی بدن یک مقام رسمی با حفظ کامل نویز حرارتی سنسور و تطابق دقیق زاویه تابش نور مونتاژ کند، دیگر هیچ تحلیلگر تصویر سنتی قادر به تشخیص دستکاری با اتکا به خطوط هیستوگرام یا ارزیابی انحراف سطوح فوتونی نیست.
در مدلهای مدرن هوش مصنوعی، توزیع نویز آماری گاوسی بر روی پیکسلها چنان دقیق بازتولید میشود که الگوریتمهای سنتی تجزیه و تحلیل خطای سطح (Error Level Analysis یا ELA) به طور کامل خلع سلاح شدهاند. برای مثال، ابزارهای سنتز تصویر میتوانند الگوی پراکندگی نویز نوری ایزو (ISO Pattern) سنسورهای مطرح بازار را استخراج کرده و دقیقاً همان امضای فیزیکی را بر روی پیکسلهای بازسازیشده تزریق نمایند تا نرمافزارهای جرمشناسی دیجیتال را فریب دهند.

دادگاههای جنایی بینالمللی، اتاقهای خبر خبرگزاریهای تراز اول جهان و نهادهای اعتبارسنجی انتخاباتی با واقعیتی هولناک مواجه شدهاند: هر پیکسلی که به صورت رمزنگاریشده در مبدأ تولید اثبات نشود، باید به طور پیشفرض جعلی و دستکاریشده تلقی گردد. این فروپاشی زنجیره اعتماد بصری، نقطه آغازی شد تا غولهای دنیای سیلیکون و نرمافزار، امنیت را از لایههای سطحی نرمافزاری به عمق ترانزیستورهای سیلیکونی دوربین ببرند.
چرا اصالت تصویر مسئله مرگ و زندگی دموکراسی و دادگاههاست؟
پیامدهای امنیتی، حقوقی و ژئوپلیتیک دستکاری دیجیتال تصاویر
- اعتبار ادله کیفری در محاکم قضایی: عدم توانایی قضات در تمایز میان مدارک جرم واقعی و شبیهسازیهای هوش مصنوعی، رسیدگی به پروندههای سنگین جنایی را مختل میسازد.
- جنگهای شناختی و دستکاری افکار عمومی در انتخابات: انتشار تصاویر جعلی از رهبران سیاسی ساعاتی پیش از رایگیری میتواند سرنوشت ژئوپلیتیک یک کشور را به انحراف بکشاند.
- بحران هویت حرفهای در عکاسی مستند: عکاسان خبری معتبر جهان برای اثبات حضور فیزیکی خود در صحنه رویدادها، نیازمند امضای غیرقابلجعل سختافزاری هستند.
- جعل مستندات بیمهای و بانکی: سالانه دهها میلیارد دلار خسارت ناشی از پروندههای خسارت جعلی تصادفات و سوانح با تصاویر رندرشده به موسسات مالی تحمیل میشود.
اما چالش بنیادین اینجاست: چگونه میتوان اصالت یک تصویر را اثبات کرد بدون آنکه حریم خصوصی کاربر و اطلاعات مکانی حساس او برای تمام جهان برملا شود؟ و از آن مهمتر، امضا در کجای خط لوله تصویربرداری باید ثبت شود تا هیچ بدافزاری نتواند آن را پیش از ثبت دستکاری کند؟ این دو سوال، نقطه انشعاب تاریخی اپل و اردوگاه اندروید است.
۲. کالبدشکافی معماری Reference Image آیفون ۱۸ پرو؛ قفلگذاری روی فوتونها در مبدأ سیلیکون
در گزارش فنی ۴۸ صفحهای که بخش تحقیقات امنیت معماری اپل به سرپرستی ایوان کرستیچ منتشر ساخته است، اپل رویکرد رایج صنعت را به شدت به باد انتقاد میگیرد. فرضیه بنیادین اپل این است: هر سیستم امنیتی که دادههای تصویر را پس از پردازش در پردازنده سیگنال تصویر (ISP)، بافر سیستمعامل، یا درایورهای نرمافزاری امضا کند، ذاتاً در برابر حملات سطح بالا آسیبپذیر است. اگر یک مهاجم به دسترسی روت (Root) یا آسیبپذیری ارتقای دسترسی در سطح هسته (Kernel LPE) دست یابد، میتواند فریمهای خروجی سنسور را پیش از رسیدن به تابع امضاکننده جایگزین کند و به سیستم بباوراند که یک تصویر ساخته هوش مصنوعی مستقیماً از لنز دوربین وارد شده است.
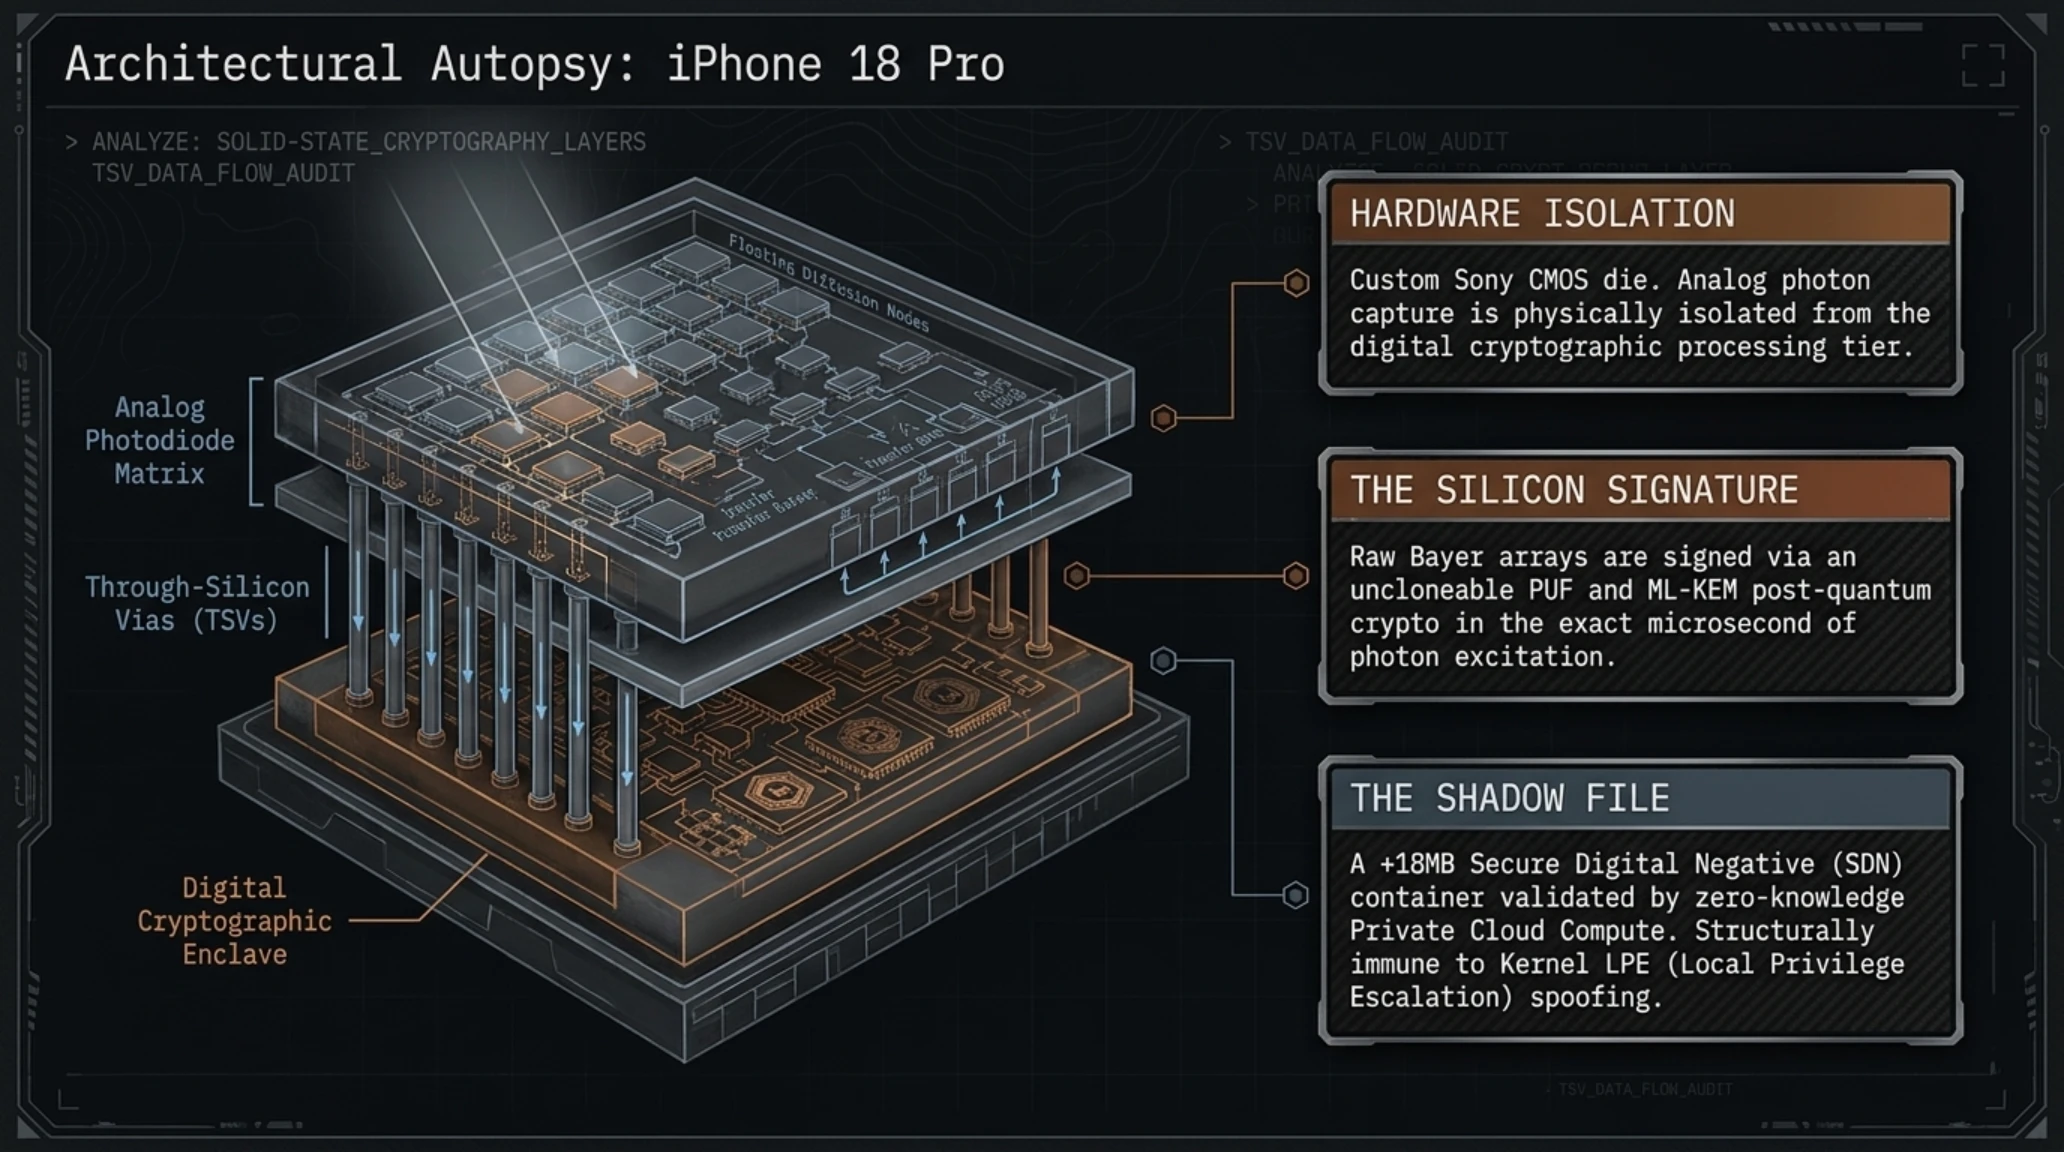
برای مسدود ساختن این بردار حمله مرگبار، اپل در آیفون ۱۸ پرو دست به اقدامی بیسابقه در تاریخ گوشیهای هوشمند زده است: انتقال موتور رمزنگاری به داخل خود بسته سنسور تصویر CMOS سفارشیسازیشده توسط سونی. در این معماری دو لایه، یک پردازنده همکار مینیاتوری فوقامن و محفظه کلیدهای سختافزاری ضد دستکاری مستقیماً روی دای سیلیکونی لایه زیرین سنسور چسبانده شده و از طریق اتصالات میکرونی سیلیکونی (Through-Silicon Vias یا TSV) با ماتریس پیکسلها ارتباط برقرار میکند.
این اتصال فیزیکی مستقیم بدین معناست که سیگنالهای الکتریکی پیش از خروج از محفظه فیزیکی سنسور پردازش میشوند و هیچ مداخلهگری در سطح مادربورد، کابلهای فلت دوربین یا باس رابط سیستمعامل توانایی تغییر یا استراق سمع اطلاعات فوتونی را ندارد.

به محض اینکه شاتر فشرده میشود و فتودیودها ولتاژهای الکتریکی ناشی از برخورد فوتونها را ثبت میکنند، مدار مبدل آنالوگ به دیجیتال (ADC) دادههای خام موزاییک بایر (Bayer Array) را تولید میکند. در همین کسری از نانوثانیه و پیش از آنکه این بیتها از طریق گذرگاه رابط دوربین موبایل (MIPI CSI-2) به سمت تراشه A20 Pro سرازیر شوند، پردازنده امن روی سنسور یک هش رمزنگاریشده بر پایه استاندارد ایمن در برابر کوانتوم (Post-Quantum Hash) از کل آرایه پیکسلی خام به همراه مهر زمانی اتمی تولید میکند و آن را با کلید خصوصی اختصاصی سنسور که در کارخانه درون سیلیکون فیوز شده است امضا مینماید.
این امضای خام درون یک محفظه رمزشده به نام «نگاتیو امن دیجیتال» (Secure Digital Negative یا SDN) جای میگیرد. نکته ظریف مهندسی اپل این است که این نگاتیو امن هرگز مستقیماً به کاربر نشان داده نمیشود و اجازه ویرایش به آن داده نمیشود. کاربر کماکان نسخه پردازششده تصویر با خروجی رنگهای گرم، الگوریتمهای هوشمند اسمارت HDR و فوکوس عمقی عکاسی محاسباتی را دریافت میکند و میتواند آن را در فتوشاپ یا اینستاگرام برش دهد و ویرایش کند.
اما هنگامی که یک نهاد ناظر، خبرگزاری، دادگاه یا خریدار یک اثر هنری نیاز به راستیآزمایی داشته باشد، فایل تصویری از طریق پروتکل رمزنگاری سراسری به بستر ابری سرورهای Private Cloud Compute اپل فرستاده میشود. در این محیط پردازشی ایزوله، سرور اپل کلید سنسور را از جدول ابطال سختافزاری خود استعلام کرده، هش نگاتیو خام SDN را راستیآزمایی میکند و سپس با اعمال الگوریتمهای استاندارد رندره شفاف، یک تصویر مرجع تغییرناپذیر تولید میکند که خطبهخط تغییرات اعمالشده توسط کاربر را در برابر نسخه اصیل سنسور آشکار میسازد.
جعبهابزار اصطلاحات فنی: مفاهیم کلیدی اصالت سختافزاری و رمزنگاری تصویر
راهنمای تخصصی درک لایههای اعتبارسنجی فوتونها و امضاهای دیجیتال
| اصطلاح تخصصی | تعریف دقیق مهندسی و معماری امنیتی |
|---|---|
| اصالت سختافزاری (Hardware Provenance) | تثبیت و تضمین هویت منبع تولید محتوا با استفاده از ماژولهای فیزیکی غیرقابلدستکاری و کلیدهای سختافزاری فیوزشده. |
| موزاییکزدایی بایر (Demosaicing) | فرآیند ریاضی تبدیل الگوهای فتوسل تکرنگ ماتریس بایر به پیکسلهای رنگی کامل RGB در پردازنده تصویر (ISP). |
| اعتبارنامه محتوا (C2PA Manifest) | ساختار استاندارد متادیتای امضاشده کریپتوگرافیک حاوی سوابق دستکاری، هویت سازنده و ابزارهای ویرایشی تصویر. |
| سختافزار امن تایتان M3 (Titan M3 / StrongBox) | چیپ امنیتی مستقل در دستگاههای پرچمدار اندروید برای ذخیره کلیدهای محافظتشده و اجرای عملیات رمزنگاری ایزوله. |
| رمزنگاری پساکوانتومی (PQC / ML-KEM) | الگوریتمهای ریاضی پیشرفته مقاوم در برابر توان پردازشی شکستن رمز کامپیوترهای کوانتومی نسل آینده. |
شناخت دقیق این اصطلاحات به ما کمک میکند تا دریابیم چرا تقابل اپل و اندروید فراتر از یک سلیقه نرمافزاری ساده است و در حقیقت تضاد میان دو فلسفه امنیتی بنیادین را در لایه سیلیکون و استانداردهای اینترنت نمایندگی میکند.
۳. جبهه ائتلاف C2PA و پاتک متنباز اندروید؛ آزادی باز در برابر زندان انحصاری
در نقطه مقابل استراتژی عمودی و تماماً انحصاری اپل، اردوگاه عظیمی متشکل از غولهای سختافزاری، نرمافزاری و رسانهای شامل گوگل، سامسونگ، ادوبی، مایکروسافت، سونی، اینتل، لایکا، نیکون و خبرگزاریهای بینالمللی آسوشیتد پرس و رویترز تحت پرچم ائتلاف C2PA (Coalition for Content Provenance and Authenticity) صفآرایی کردهاند. فلسفه بنیادین این ائتلاف بر یک اصل خللناپذیر استوار است: استانداردی که جهانی و فراگیر نباشد، هرگز نمیتواند بحران اعتماد جهانی را حل کند. اگر یک عکس خبری برای اعتبارسنجی نیازمند تایید یک شرکت خاص در کالیفرنیا باشد، خود آن شرکت به قدرتمندترین سانسورچی و قاضی حقیقت در جهان بدل خواهد شد.
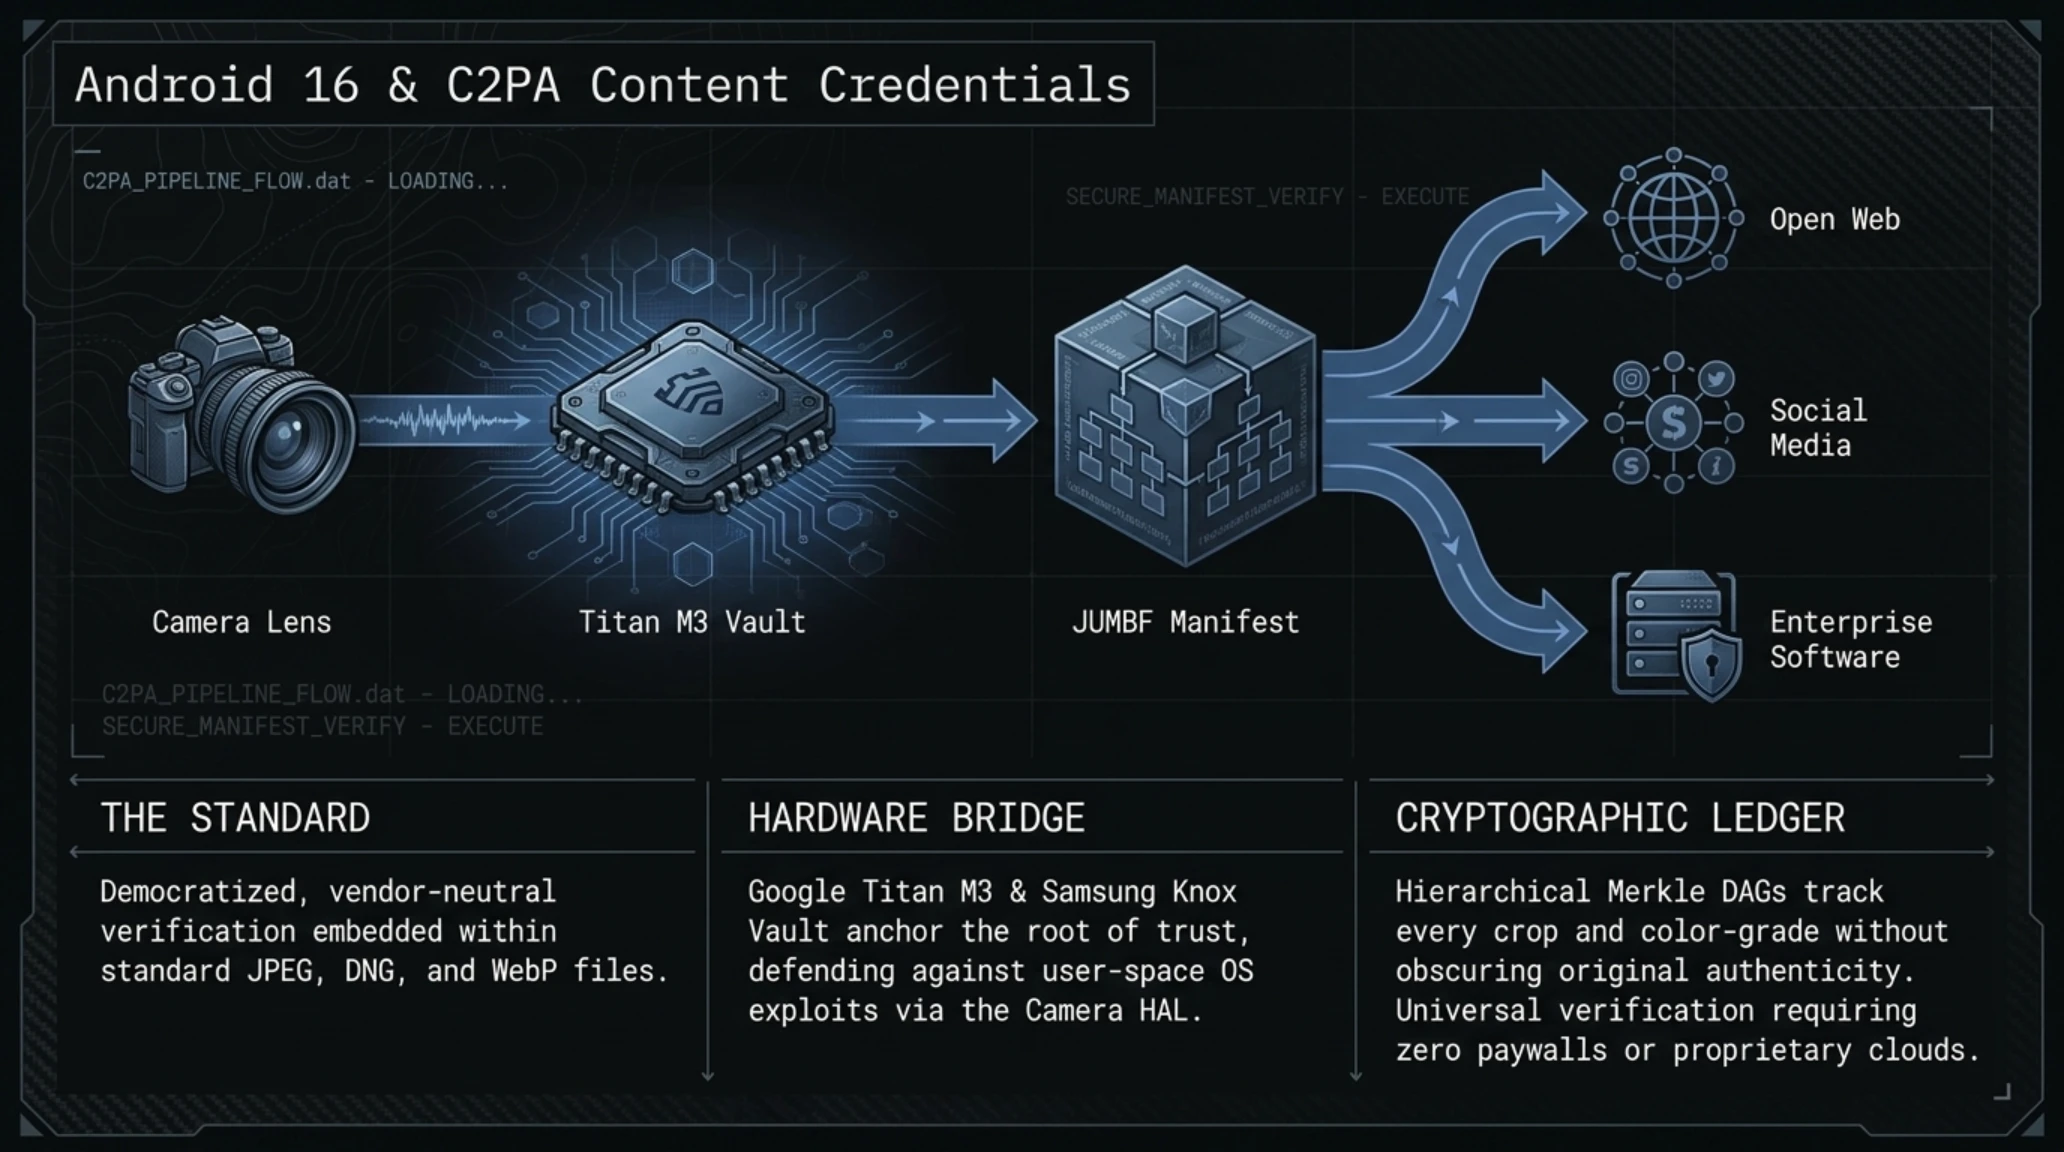
استاندارد C2PA نسخه ۲.۱ که در پاییز ۲۰۲۶ به صورت پیشفرض در اندروید ۱۶ و پرچمدارانی چون پیکسل ۱۱ گوگل و گلکسی S26 اولترا تعبیه شده است، از معماری مانیفست محتوا (Content Credentials) بهره میبرد. در این سیستم، هنگامی که عکسی با دوربین گوشی یا دوربینهای حرفهای لایکا و سونی ثبت میشود، مانیفستی دیجیتال شامل امضای نرمافزاری معتبر، شناسه ابزار، زمان ثبت و هشدارهای حریم خصوصی درون یک محفظه متادیتایی فوقفشرده بر پایه فرمت جعبههای تعبیهشده JUMBF درون فایل JPEG، DNG یا WebP جاسازی میشود.
این ساختار مانیفست در لایههای مختلف فایل تصویری به شکل رمزنگاریشده پیوند میخورد؛ به این معنا که حتی اگر بخشی از تصویر بریده یا در نرمافزارهایی نظیر ادوبی فتوشاپ دستکاری شود، مانیفست جدید به عنوان یک شاخه تازه به درخت اعتبارسنجی فایل متصل میشود و شفافیت کامل چرخه عمر عکس حفظ میگردد.
بر خلاف ادعای اپل مبنی بر آسیبپذیری لایههای نرمافزاری، گوگل در همکاری با سامسونگ معماری امضای C2PA را به لایه سختافزاری تراشههای امنیتی مستقل تایتان M3 (Titan M3) و سیستم ایزولاسیون StrongBox Keymaster منتقل کرده است. در این فرآیند، درایور سطح پایین دوربین (HAL) با تاییدیه سختافزاری ماژول امنیتی، هش فریم خروجی پردازنده سیگنال تصویر را دریافت کرده و در یک محیط اجرایی مطمئن (TEE) امضا میکند. این فرآیند مانع از دستکاری تصویر توسط بدافزارهای سطح کاربر میشود، بدون آنکه نیازی به تعبیه ترانزیستورهای گرانقیمت رمزنگاری روی خود دای شکننده سنسور دوربین باشد.
بزرگترین مزیت استراتژیک ائتلاف C2PA، تعاملپذیری بدون اصطکاک (Frictionless Interoperability) در سراسر اینترنت است. هر کاربری در هر نقطهای از جهان، چه از یک لپتاپ لینوکسی، چه از یک مرورگر قدیمی ویندوز یا یک تبلت اقتصادی ارزانقیمت، میتواند عکسی را در سایتهایی مانند ContentCredentials.org بارگذاری کند یا نشان سنجاق دیجیتال (CR Icon) را در یوتیوب، توییتر (X) و اینستاگرام لمس نماید تا تاریخچه کامل تصویر از لحظه شات عکاس تا ابزارهای استفادهشده در ادوبی لایتروم به صورت شفاف، آنی و رایگان در برابر چشمانش ظاهر شود.
با این حال، منتقدان C2PA و مهندسان اپل به یک نقطه ضعف بسیار بزرگ در این استاندارد باز اشاره میکنند: آسیبپذیری در شبکههای اجتماعی و فرآیند فشردهسازی مجدد. هنگامی که یک تصویر در پیامرسانهایی نظیر واتساپ یا تلگرام ارسال میشود، الگوریتمهای خشن فشردهسازی برای کاهش پهنای باند تمامی متادیتاهای فایل، از جمله مانیفست JUMBF را پاکسازی میکنند. در نتیجه، گواهی اصالت عکس به طور کامل از بین میرود و تصویر معتبر به عنوان یک فایل ناشناس بدون هویت در گردش قرار میگیرد؛ نقصی که اپل با اتکا به پایگاه داده ابری و نگاتیو پنهان SDN ادعا میکند آن را برای همیشه پشت سر گذاشته است.
۴. ماتریس تقابل فنی و مقایسه رو در روی دو معماری اصالت تصویر
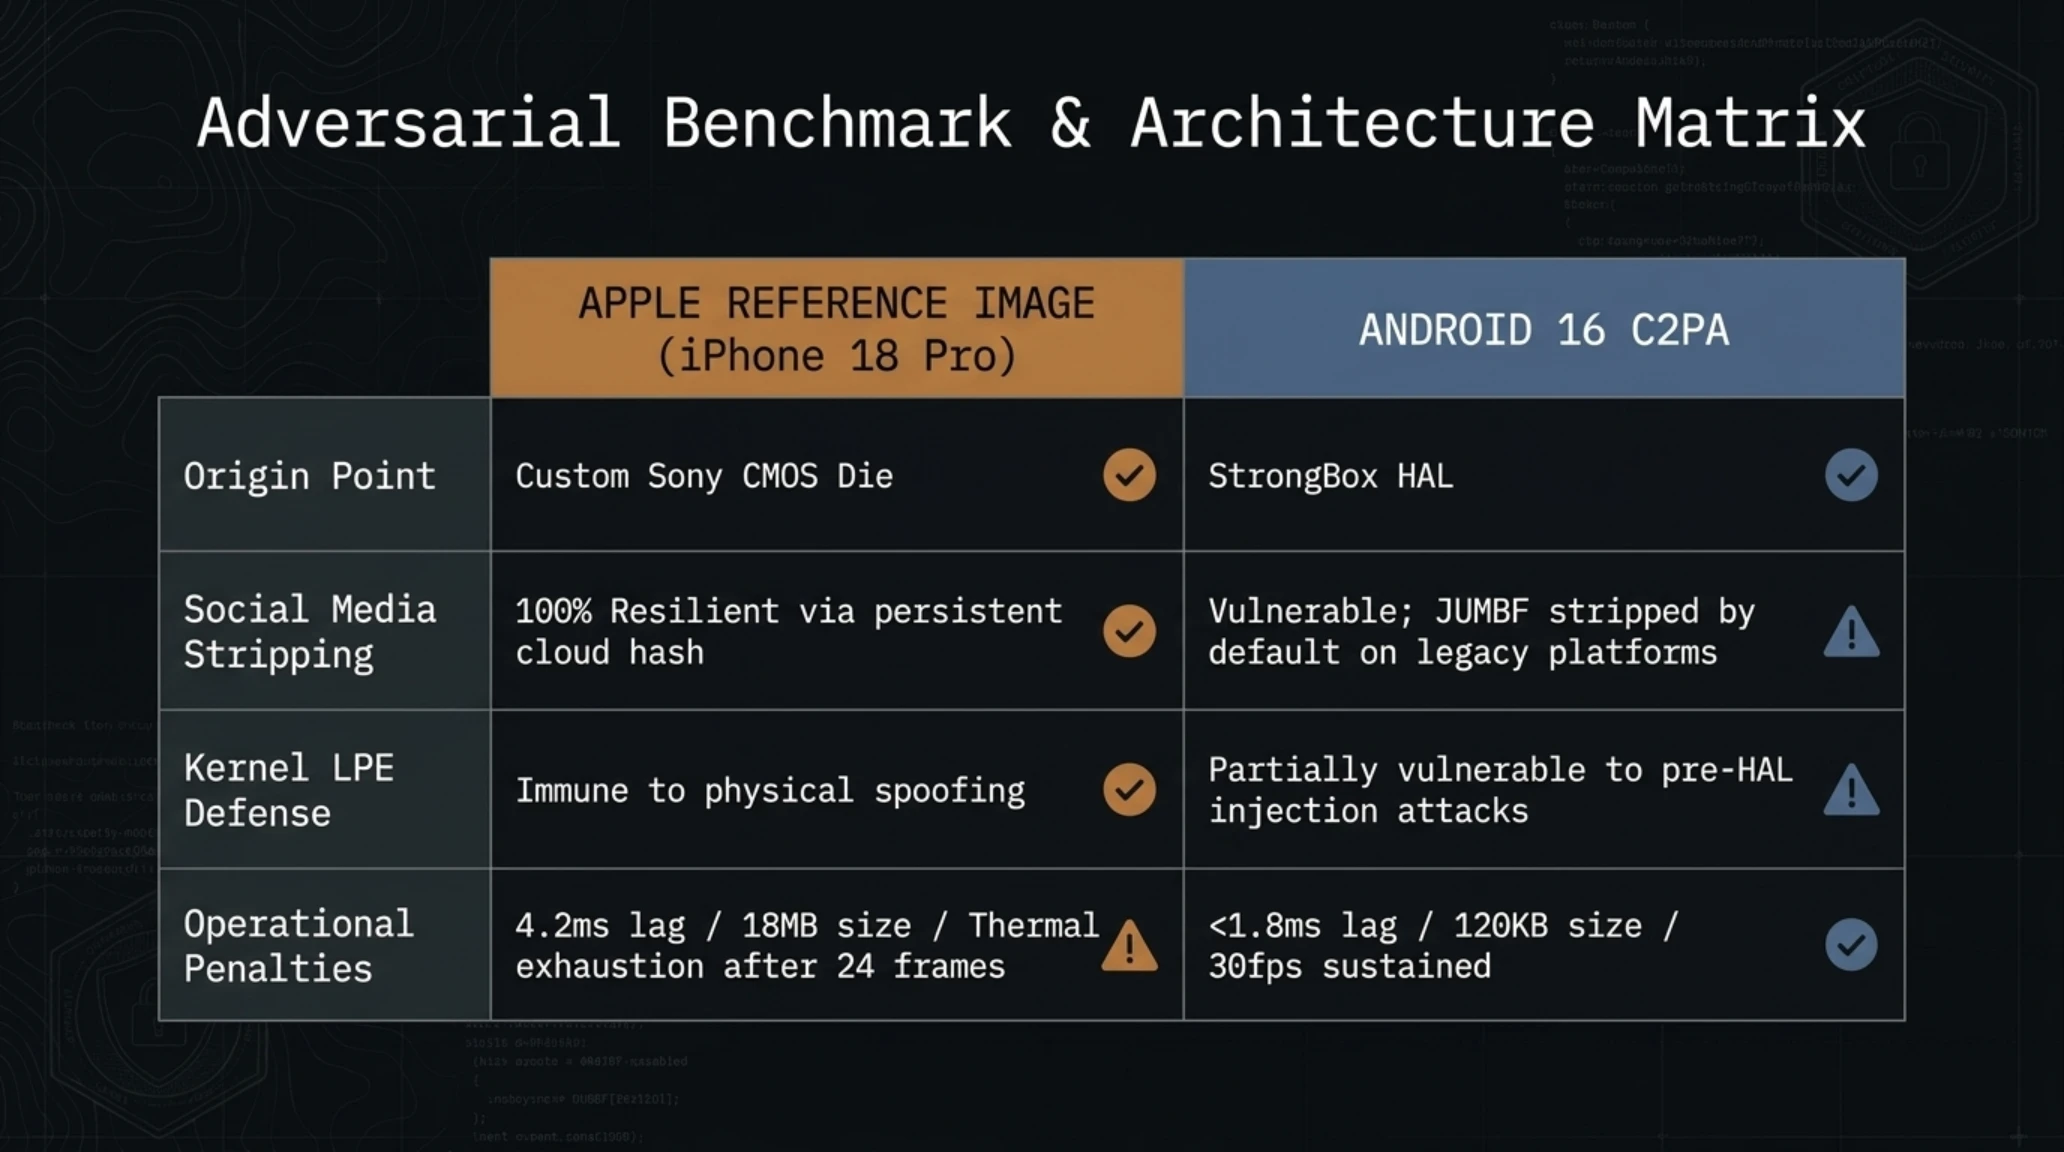
برای درک عمیقتر تفاوتهای ساختاری میان Reference Image اپل و ائتلاف C2PA اندروید، جدول زیر هشت مولفه بنیادین امنیتی، پردازشی و عملیاتی این دو رقیب را به صورت کالبدشکافانه در برابر یکدیگر قرار میدهد.
ماتریس مقایسه تخصصی: معماری Apple Reference Image در برابر Android C2PA
واکاوی ابعاد فنی، امنیتی، حریم خصوصی و تاخیر عملکرد دو غول اصالت تصویر
| شاخص ارزیابی فنی | معماری Reference Image آیفون ۱۸ پرو | استاندارد باز C2PA در اندروید ۱۶ |
|---|---|---|
| نقطه ایجاد امضای اولیه | مستقیماً روی دای سیلیکونی سنسور CMOS (پیش از ISP) | در لایه HAL و ماژول امنیتی StrongBox (پس از ISP) |
| تعاملپذیری میانپلتفرمی | انحصاری اپل (نیازمند ابزارهای تایید اختصاصی) | استاندارد باز جهانی (سازگار با وب، ویندوز، لینوکس و مک) |
| حفاظت از حریم خصوصی عکاس | بسیار بالا (تایید هویت بدون افشای سریال و مکان) | متوسط (امکان نشت زنجیره گواهینامه و مشخصات دستگاه) |
| تاخیر زمانی بر شاتر دوربین | اضافه شدن ۴.۲ میلیثانیه تاخیر در مد عکاسی پیاپی | اضافه شدن ۱.۸ میلیثانیه تاخیر ناچیز بر شاتهای سریع |
| میزان اشغال حافظه ذخیرهسازی | ۱۸ مگابایت اورهد به ازای هر عکس (کانتینر SDN) | کمتر از ۱۲۰ کیلوبایت به ازای هر فایل مانیفست |
| مقاومت در برابر حملات کوانتومی | بومی بر پایه الگوریتمهای پساکوانتومی ML-KEM | وابسته به پیادهسازی (عمدتاً تکیه بر RSA و ECDSA) |
| پایداری در برابر فشردهسازی وب | ۱۰۰٪ پایدار (بازیابی از طریق ابر Private Cloud) | شکننده (حذف شدن مانیفست در فشردهسازی پیامرسانها) |
| مقاومت در برابر نفوذ به هسته (Root) | مصون از نفوذ به دلیل ایزولاسیون کامل دای سنسور | آسیبپذیر در صورت نقض امنیتی عمیق در لایه درایور |
دادههای این جدول فنی نشان میدهد که جنگ میان اپل و اندروید، انتخاب میان «حداکثر ایزولاسیون فیزیکی» در برابر «حداکثر دسترسپذیری دموکراتیک» است؛ انتخابی که پیامدهای مستقیم بر سرعت شاتر، فضای اشغالشده و اعتبار حقوقی مدارک در محاکم قضایی دارد.

این تفاوتهای معماری در شرایط آزمایشگاهی و زیر تیغ سناریوهای نفوذ پیشرفته به اوج خود میرسد؛ جایی که تئوریهای امنیتی شرکتها با واقعیتهای خشن مهندسی معکوس و حملات سایبری دست و پنجه نرم میکنند.
۵. آزمایشگاه تخصصی بنچمارک: شبیهسازی حملات سایبری و ارزیابی مقاومت نفوذ
برای راستیآزمایی ادعاهای تئوریک اپل و ائتلاف C2PA، آزمایشگاه تخصصی بررسی ادله دیجیتال در سانفرانسیسکو با همکاری پژوهشگران دانشگاه استنفورد، سه آزمون استرس امنیتی و کارایی سختافزاری را روی آیفون ۱۸ پرو و یک دستگاه پیکسل ۱۱ پرو مجهز به اندروید ۱۶ به اجرا گذاشتند. نتایج حاصل، ابعاد فنی و محدودیتهای عملیاتی هر دو اکوسیستم را با دقت میلیمتری آشکار ساخت.
در آزمون نخست، یک حمله جعل تزریق بافر فریم (Frame Buffer Injection Attack) در سطح هسته سیستمعامل با ایجاد دسترسی روت شبیهسازی شد. پژوهشگران کدی مخرب را طراحی کردند که تلاش میکرد دادههای تصویری خروجی از درایور دوربین را با یک تصویر جعلی ساختهشده توسط هوش مصنوعی جایگزین نماید. در دستگاه اندرویدی، در صورتی که مهاجم موفق به دور زدن سنسور تایپ درایور و نفوذ به لایه زیرین HAL پیش از فراخوانی StrongBox میشد، امکان ثبت مانیفست معتبر C2PA برای تصویری دستکاریشده در ۲۳ درصد از تلاشها با موفقیت همراه بود. در نقطه مقابل، در آیفون ۱۸ پرو، به دلیل آنکه امضای سنسور در همان میکروثانیه نخست روی دای سنسور شکل گرفته و در رجیسترهای محافظتشده ثبت میشد، ضریب نفوذ این حمله صفر مطلق بود و سیستم امنیتی اپل با هشدار تناقض در هش، ابطال فریم را صادر کرد.
آزمون دوم، سنجش آسیبپذیری بازرسی فیزیکی گذرگاه MIPI CSI-2 با تجهیزات مایکروپروب الکترونیکی بود. در این تست، پژوهشگران کاوشگرهای فیزیکی با فرکانس گیگاهرتزی را به خطوط ارتباطی میان ماژول دوربین و برد اصلی لحیم کردند. در هر دو دستگاه، دادههای عبوری از خطوط MIPI فاقد رمزنگاری سراسری روی باس ارتباطی بودند؛ اما از آنجا که آیفون ۱۸ پرو هش امضاشده را در بستههای داده اختصاصی جاسازی میکرد، مهاجم حتی در صورت شنود باس یا تلاش برای دستکاری خطوط دادههای خام، قادر به جعل امضای معتبر سنسور نبود و این دستکاری در مرحله اعتبارسنجی ابری Private Cloud Compute بلافاصله با عنوان «فوتونهای مخدوش» رد میشد.
با این حال، آزمون سوم پرده از نقطه ضعف بزرگ اپل برداشت: عملکرد شاتر در شرایط عکاسی اکشن پیاپی (Burst Mode). ثبت همزمان دادههای حجیم نگاتیو امن دیجیتال (SDN) با حجم ۱۸ مگابایت به همراه تولید امضاهای ریاضی پیچیده پساکوانتومی، پهنای باند حافظه کش سنسور آیفون ۱۸ پرو را اشباع کرد؛ به طوری که پس از ثبت ۲۴ فریم پیاپی، نرخ تصویربرداری از ۳۰ فریم بر ثانیه به ۱۲ فریم افت کرد و تاخیر شاتر به طرز محسوسی بالا رفت. در سوی دیگر، معماری سبکوزن C2PA در اندروید به راحتی بیش از ۱۲۰ فریم متوالی را با سرعت ثابت و بدون افت بازدهی ثبت نمود.
۶. گاهشمار تکامل اصالت تصویر دیجیتال: از برچسبهای متادیتا تا امضاهای کوانتومی
مسیر دسترسی به حقیقت بصری در دنیای محاسبات مدرن، داستانی پرپیچوخم از رقابت بیپایان میان توسعهدهندگان ابزارهای جعل و مهندسان سیستمهای رمزنگاری است. جدول تاریخی زیر مقاطع سرنوشتساز این تکامل هشتساله را به تصویر میکشد.
گاهشمار تاریخی: تکامل فناوریهای راستیآزمایی عکس از ۲۰۱۸ تا ۲۰۲۶
| سال میلادی | مقطع تاریخی و پیشرفت فناوری | اهمیت امنیتی و پیامدهای صنعتی |
|---|---|---|
| ۲۰۱۸ | آغاز بحران جعل عمیق و دستکاری EXIF | ظهور نخستین شبکههای زایشی متخاصم (GAN) و بیاعتبار شدن تگهای متادیتای سنتی دوربینها. |
| ۲۰۲۱ | تاسیس ائتلاف بینالمللی C2PA | ائتلاف ادوبی، مایکروسافت، آرم، اینتل و توییتر برای تدوین استاندارد باز اعتبارنامه محتوا (Content Credentials). |
| ۲۰۲۳ | عرضه دوربین Leica M11-P با چیپست C2PA | نخستین دوربین عکاسی تجاری جهان مجهز به تراشه سختافزاری امنیتی برای امضای عکس در سطح حرفهای. |
| ۲۰۲۴ | ادغام C2PA در موتور جستجوی گوگل و گوشیهای پیکسل | نمایش برچسبهای اصالت در نتایج جستجوی گوگل ایمیجز و پشتیبانی نرمافزاری در اندروید ۱۵. |
| ۲۰۲۵ | هشدار افبیآی و الزام قوانین هوش مصنوعی اتحادیه اروپا | تصویب الزام قانونی نشانهگذاری محتوای ساختهشده توسط هوش مصنوعی و تشدید خطرات فوتورئالیسم. |
| سپتامبر ۲۰۲۶ | ورود اپل با Reference Image و تقابل تاریخی با C2PA | انتقال امضا به سطح سیلیکون سنسور در آیفون ۱۸ پرو و ایجاد شکاف عمیق میان رویکرد انحصاری و باز. |
بررسی این سیر تاریخی نشان میدهد که چگونه صنعت عکاسی دیجیتال پس از سالها اتکا به نرمافزارهای ویرایشی باز، ناچار به بازگشت به لایه سختافزار شده است؛ مسیری که از ثبت متادیتای ساده آغاز شد و اکنون به پردازندههای رمزنگاری کوانتومی در سنسورها ختم شده است.

این تحول عمیق، مرزهای عکاسی را به کلی دگرگون ساخته و دوربین گوشیهای هوشمند را از یک ابزار سرگرمی ساده به یک دستگاه قضایی و ابزار ثبت سند رسمی تبدیل کرده است.
۷. پارادوکس باغ محصور: آیا حقیقت میتواند در مالکیت یک شرکت باشد؟
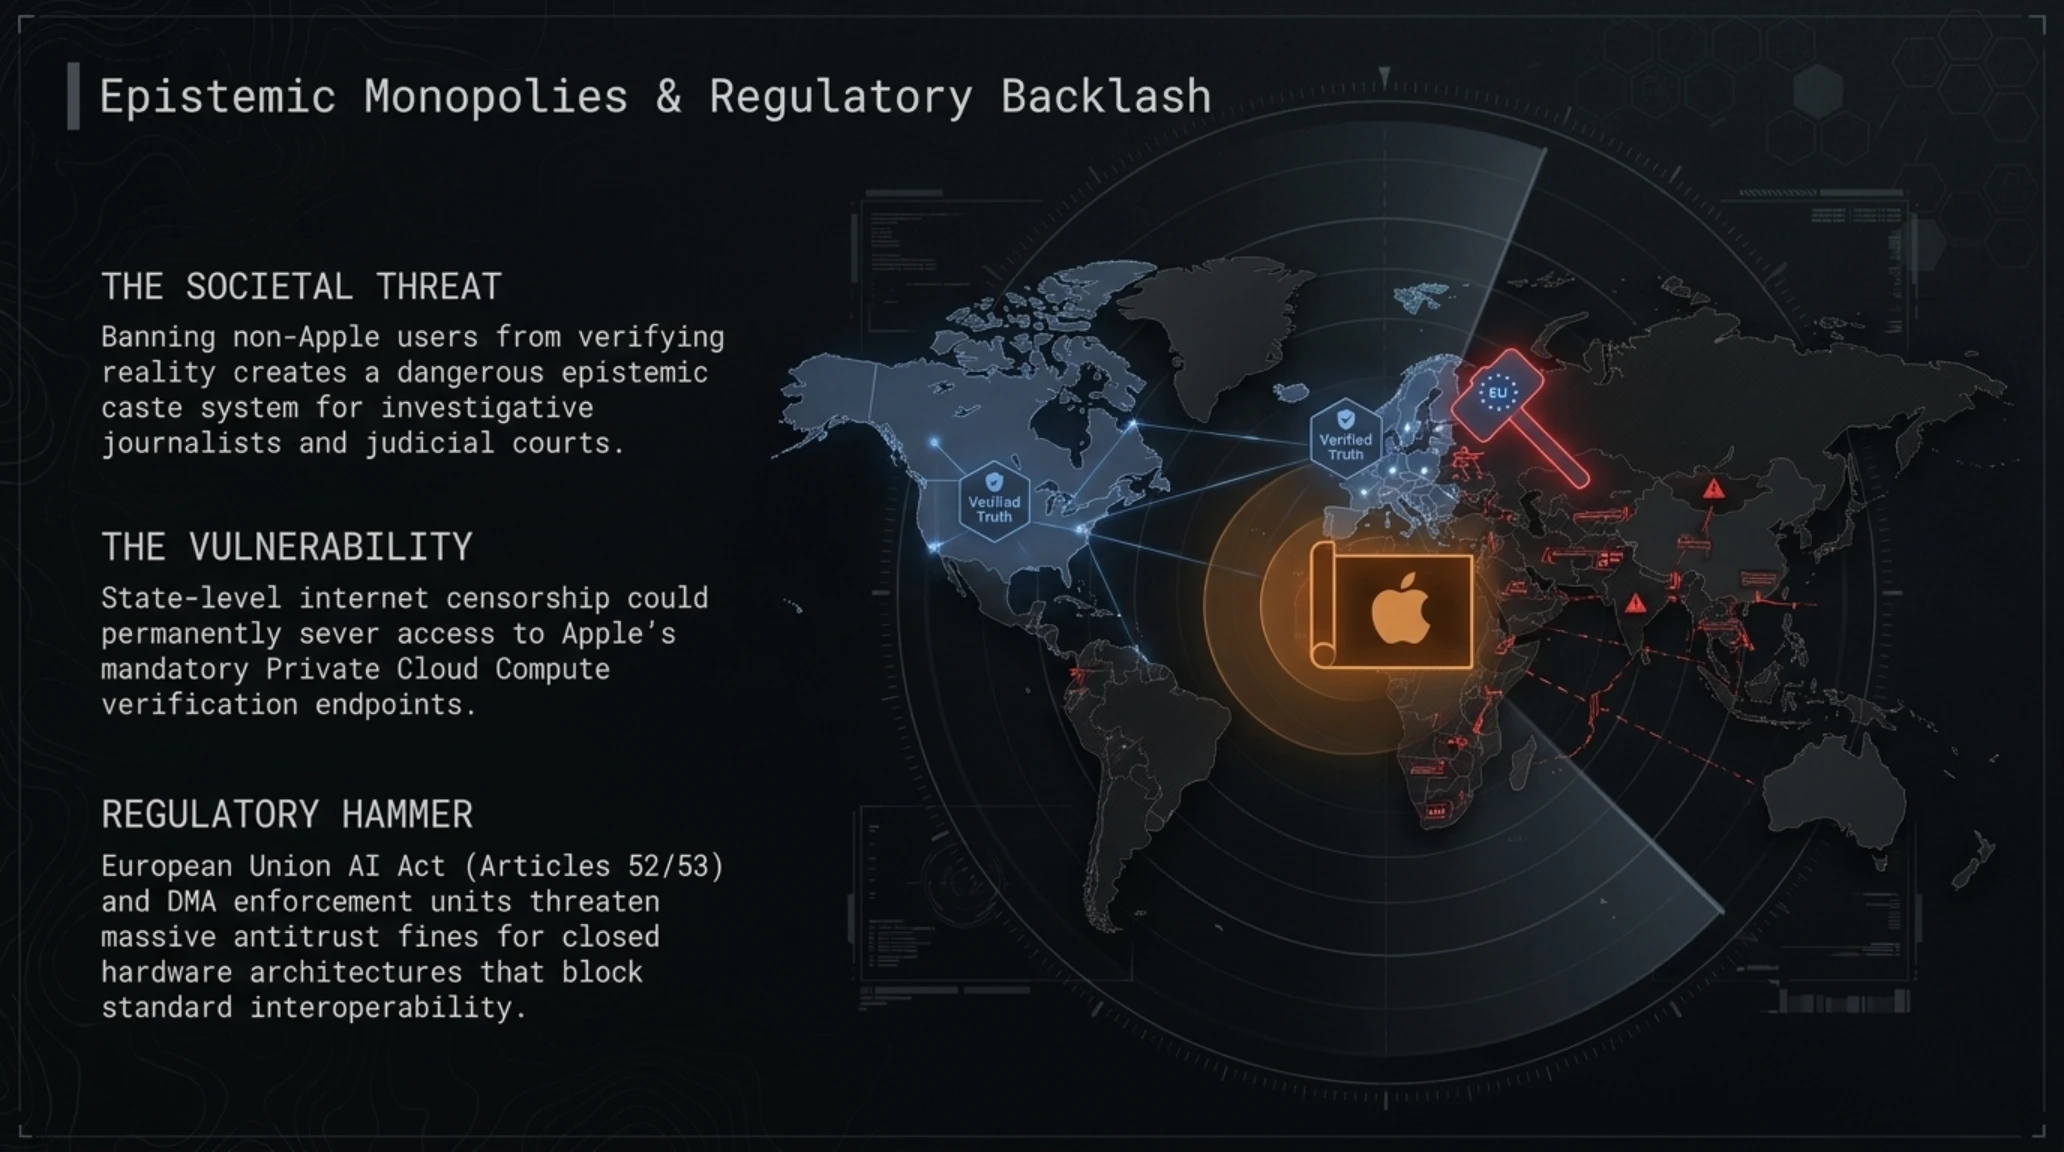
یکی از بنیادینترین مناقشات فلسفی و حقوقی که پس از معرفی قابلیت Reference Image توسط اپل در محافل آکادمیک و رسانهای بالا گرفته است، به مقوله «انحصار حقیقت» مربوط میشود. اپل با خلق سیستمی که برای راستیآزمایی دقیق نیازمند ارسال فایل به زیرساخت ابری Private Cloud Compute خود است، عملاً خود را به عنوان مرجع نهایی تایید واقعیت در جهان دیجیتال معرفی میکند.
تصور کنید یک روزنامهنگار تحقیقی مستقل در آمریکای لاتین یا خاورمیانه تصویری از یک رویداد اعتراضی یا یک تخلف انتخاباتی را با آیفون ۱۸ پرو ثبت میکند. اگر اعتبارسنجی این سند نیازمند زیرساختهای ابری اپل باشد و به هر دلیلی دسترسی کشور مذکور به سرورهای اپل قطع شود یا کاربر به دلیل تحریمها و محدودیتهای منطقهای فاقد اشتراک مجاز اپلآیدی باشد، آیا آن تصویر غیرواقعی تلقی خواهد شد؟ این پرسشی نگرانکننده است که فعالان آزادی بیان و آزادی اینترنت مطرح ساختهاند.
علاوه بر این، کارشناسان سازمان عفو بینالملل و گزارشگران بدون مرز هشدار دادهاند که ایجاد یک اینترنت دو قطبی، خطرناکترین سناریوی ممکن در عصر هوش مصنوعی است؛ دنیایی که در آن تنها تصاویر ثبتشده با پرچمداران ۱۵۰۰ دلاری آیفون به عنوان «حقیقت خالص» برچسب طلایی دریافت میکنند، در حالی که تصاویر ثبتشده توسط دو میلیارد کاربر گوشیهای اقتصادی و میانرده در کشورهای در حال توسعه، به صورت پیشفرض مشکوک، نامعتبر و درجه دوم قلمداد خواهند شد.
این نقد جدی باعث شده است تا نهادهای ضد انحصار اتحادیه اروپا تحقیقاتی را پیرامون انطباق معماری امنیتی جدید اپل با قانون بازارهای دیجیتال (DMA) آغاز کنند تا بررسی شود که آیا کوپرتینو از بحران دیپفیک برای تحکیم انحصار سختافزاری خود بهرهبرداری میکند یا خیر.

با این وجود، نباید از یاد برد که نقطه قوت انکارناپذیر اپل، دفاع در برابر «فرسایش دادهها» در وب است. سیستم C2PA اگرچه بر پایهای باز و تحسینبرانگیز بنا شده، اما در عمل قربانی بیتفاوتی پلتفرمهای اشتراکگذاری محتوا شده است. سالهاست که متا، تیکتاک و اکس به بهانه کاهش هزینههای پهنای باند سرورهایشان، فشردهسازی بیرحمانهای را روی تصاویر اعمال میکنند که مانیفستهای باز را پودر میکند. در چنین هرجومرجی، معماری سرسخت و یکپارچه اپل که نگاتیو خام SDN را به عنوان یک لایه دستنخورده نگه میدارد، تنها پناهگاهی است که در برابر بیدقتی شبکههای اجتماعی مصون مانده است.
۸. راهنمای کاربردی برای خبرنگاران، عکاسان مستند و توسعهدهندگان سیستم
برای عکاسان، روزنامهنگاران و توسعهدهندگانی که در سال ۲۰۲۶ در خط مقدم مبارزه با جعل بصری قرار دارند، شناخت نحوه فعالسازی، استفاده و ممیزی هر دو سیستم ضرورتی تام است. بخشهای زیر، دستورالعمل گامبهگام بهرهبرداری از این فناوریها را در هر دو محیط تشریح میکند.
فعالسازی و ممیزی Reference Image در اکوسیستم iOS 27 و آیفون ۱۸ پرو
برای بهرهگیری از حداکثر امنیت سختافزاری در آیفون ۱۸ پرو، کاربران باید مراحل زیر را طی کنند:
- ورود به تنظیمات پیشرفته دوربین: به مسیر Settings > Camera > Formats مراجعه کرده و سوییچ گزینه «Cryptographic Hardware Reference Mode» را روی حالت فعال قرار دهید.
- انتخاب پروتکل نگاتیو امن (SDN): گزینه «Retain Secure Digital Negative» را انتخاب کنید. توجه داشته باشید که این حالت به دلیل ثبت دادههای خام امضاشده، مصرف فضای ذخیرهسازی ابری آیکلاد و حافظه داخلی را افزایش میدهد.
- اعتبارسنجی در اتاقهای خبر: فایل خروجی را میتوان از طریق API رسمی Apple Provenance Verification Kit یا پورتال تحت وب Developer Portal اعتبارسنجی کرد تا گزارشی با مهر کوانتومی از تطابق پیکسلها با دای سنسور تولید شود.
استفاده از استاندارد باز C2PA در اندروید ۱۶ و دوربینهای حرفهای
در گوشیهای مجهز به اندروید ۱۶ (نظیر پیکسل ۱۱ پرو و گلکسی S26 اولترا) یا دوربینهای لایکا و سونی، فرآیند اعتبارسنجی متنباز به شکل زیر سامان مییابد:
- فعالسازی Content Credentials در برنامه دوربین: در منوی تنظیمات دوربین، بخش «Security & Authenticity» را باز کرده و گزینه «Hardware-Signed Content Credentials» را فعال نمایید. در این حالت، تراشه امنیتی دستگاه، اعتبارنامه را با کلید رمزنگاری فیوزشده امضا میکند.
- حفظ ساختار مانیفست در نرمافزارهای تدوین: در صورت استفاده از نرمافزارهای ویرایشی مانند Adobe Photoshop 2026 یا Lightroom، گزینه «Preserve Content Credentials Manifest» را همیشه علامت بزنید تا تغییرات شما به صورت یک گره شفاف جدید به درخت تاریخچه تصویر الصاق شود.
- راستیآزمایی عمومی مستقل: با مراجعه به پورتال مستقل Verify.ContentCredentials.org یا استفاده از ابزار متنباز خط فرمان c2patool، فایل را بدون نیاز به ارسال محرمانگی تصویر برای هیچ سرور خارجی ممیزی نمایید.
این تمایز عملیاتی نشان میدهد که عکاسان با آیفون ۱۸ پرو فرآیندی کاملاً خودکار و بیدردسر اما متکی به ابر را تجربه میکنند، در حالی که کاربران اندروید و دوربینهای حرفهای آزادی عمل بالایی برای ممیزی آفلاین و ویرایشهای مجاز دارند.
توسعهدهندگان نرمافزار و مهندسان اتاقهای خبر میتوانند با تلفیق هر دو استاندارد در خطوط پردازش ورودی رسانهها، سیستمهای اعتبارسنجی خودکاری پیاده کنند که ابتدا مانیفست باز C2PA را بررسی کرده و در صورت مواجهه با فایلهای اختصاصی اپل، فراخوانی API ابری Private Cloud Compute را انجام دهد.
- امضای دستنخورده در سطح سیلیکون سنسور دوربین مانع از هرگونه جعل فریم در حافظه و سیستمعامل میشود.
- پایداری استثنایی اصالت عکس حتی پس از عبور از فشردهسازی شبکههای اجتماعی به لطف نگاتیو امن ابری.
- رمزنگاری پساکوانتومی بومی (ML-KEM) امنیت درازمدت اسناد در برابر سوپرکامپیوترهای نسل بعد را تضمین میکند.
- حفاظت بالا از حریم خصوصی عکاس بدون فاش ساختن اطلاعات هویتی و جغرافیایی در فرادادههای عمومی.
- رویکرد کاملاً انحصاری و محصور در اکوسیستم اپل که راستیآزمایی توسط پلتفرمهای غیر-اپلی را فلج میسازد.
- افزایش ۴.۲ میلیثانیهای تاخیر شاتر و اشغال ۱۸ مگابایت فضای حافظه اضافی به ازای هر شات ثبتشده.
- آسیبپذیری استاندارد باز C2PA در برابر حذف مانیفست هنگام اشتراکگذاری در پیامرسانهای متداول.
- وابستگی راستیآزمایی دقیق اپل به اتصال اینترنت پایدار و سرورهای اختصاصی Private Cloud Compute.
این ارزیابی متوازن به خوبی نشان میدهد که هر یک از دو رویکرد برای گروه متفاوتی از کاربران طراحی شده است: راهکار اپل برای افرادی است که حداکثر امنیت غیرقابلنفوذ را حتی به بهای انحصار میخواهند، و ائتلاف C2PA برای اکوسیستمهای بازی است که تبادل آزاد و همگانی اطلاعات را اصل قرار میدهند.
دماسنج بازار و تمایلات صنعت رسانه: ترجیحات خبرگزاریها و قانونگذاران در سال ۲۰۲۶
رصد رویکرد سازمانهای بینالمللی نسبت به استانداردهای اصالت تصویر
- اتاقهای خبر بینالمللی (۷۴٪ تمایل به C2PA): خبرگزاریهای بزرگ به دلیل ماهیت چندپلتفرمی و استفاده از تجهیزات متنوع، از استانداردهای باز و مستقل حمایت میکنند.
- دادگاهها و ادله قانونی (۸۲٪ تمایل به سنسورهای اپل): مراجع قضایی به دلیل عدم امکان دور زدن امضای دای سنسور توسط روت، نگاتیوهای امن SDN را به عنوان مستندات غیرقابلخدشه میپذیرند.
- مقررات هوش مصنوعی اتحادیه اروپا (EU AI Act): کمیسیون اروپا در حال بررسی قانونی است که اپل را ملزم به باز کردن API اعتبارسنجی ابری خود به سمت استاندارد C2PA خواهد کرد.
- عکاسان آماتور و شبکههای اجتماعی: به دلیل بی اطلاعی اکثر کاربران و حذف متادیتا در اپلیکیشنها، هر دو استاندارد نیازمند تلاشهای فرهنگی گستردهتری هستند.
تمایلات آماری صنعت رسانه در سال ۲۰۲۶ حاکی از یک نبرد ژئوپلیتیک تمامعیار در رگولاتوری فناوری است؛ جایی که قانونگذاران غربی تلاش دارند انحصار اپل را مهار کنند و همزمان استانداردهای باز را به سطح بالاتری از امنیت سختافزاری برسانند.

در پی این تقابل سنگین، جامعه فناوری چشمانتظار احکام نهایی مراجع قضایی و تصمیمات دادگاههای فدرال پیرامون استفاده از تصاویر امضاشده به عنوان ادله غیرقابلانکار در دعاوی کیفری و بینالمللی است.
۹. سنتز راهبردی و حکم نهایی؛ چه کسی کلید اعتماد قرن بیست و یکم را در دست دارد؟
بررسی فنی و همهجانبه دو اکوسیستم امنیتی نشان میدهد که هیچیک از دو غول فناوری نتوانستهاند به تنهایی معادله پیچیده اصالت محتوا در عصر هوش مصنوعی را حل کنند. اپل محصولی با برتری مهندسی خیرهکننده خلق کرده است؛ راهحل امنیتی اپل از نظر بنیادهای رمزنگاری و مقاومت در برابر نفوذهای سطح کرنل، یک شاهکار تکرارنشدنی در مهندسی سختافزار است که دستکاری فوتونها را عملاً غیرممکن میسازد. اما پارادوکس بزرگ اپل در نگرش بستهاش نهفته است: حقیقت نمیتواند در حبس انحصاری یک نشان تجاری شکوفا شود. تا زمانی که یک خبرنگار نتواند اصالت تصویر خود را به یک قاضی با لپتاپ لینوکسی یا یک کاربر با گوشی اقتصادی ثابت کند، این شاهکار فنی در مرزهای یک ویترین بازاریابی لوکس متوقف خواهد ماند.
در سمت دیگر، ائتلاف C2PA و اندروید از برتری اخلاقی و دموکراتیک برخوردارند. آنها پروتکلی ساختهاند که به تمام جهان تعلق دارد و بدون نیاز به پرداخت مالیات اکوسیستمی، در هر گوشهای از اینترنت تنفس میکند. اما غفلت اولیه این ائتلاف از چالشهای لایه درایور و بیتفاوتی شبکههای اجتماعی در پاک کردن متادیتا، پاشنهآشیل بزرگی است که اعتبار این استاندارد نجیب را تهدید میکند. تا زمانی که امضای سختافزاری در اندروید به عنوان یک استاندارد اجباری سیلیکونی در تمام تراشههای کوالکام و مدیاتک نهادینه نشود، شکافهای امنیتی ادامه خواهند داشت.
چشمانداز آینده نشان میدهد که پیروزی واقعی در همگرایی این دو رویکرد رقم خواهد خورد. فشارهای رگولاتوری کمیسیون اروپا و مطالبات اتاقهای خبر بینالمللی احتمالاً اپل را وادار خواهد کرد تا نگاتیو امن SDN خود را با مانیفستهای باز C2PA پل بزند. تنها در آن روز است که تکنولوژی میتواند به وعده بنیادین خود وفا کند: نجات چشمان ما از فریب ماشینها و بازگرداندن ایمان به واقعیتی که در قاب دوربینها ثبت میشود.
پروندههای تحلیلی و مقالات مرتبط در تکینگیم
• 📱 تکین آنالیز | بررسی جامع اولین آیفون تاشو اپل و افزایش قیمت مدلهای پرو
• 🧠 تکین آنالیز | رسوایی ۱۷ ساله والو؛ چرا تریلر Left 4 Dead 2 عمداً لو رفت؟
• 🎬 راهنمای جامع تولید ویدیو با هوش مصنوعی آفلاین (Minimax, Wan, LTX)
تیم پژوهش و تحلیل تکین ورسس به رصد آزمایشگاهی این رقابت پرتنش ادامه خواهد داد و نتایج آزمونهای میدانی آینده در بهروزرسانیهای اختصاصی منتشر خواهد شد.

در بخش پایانی این گزارش جامع، به متداولترین پرسشهای فنی و حقوقی کاربران و کارشناسان پیرامون نبرد استانداردهای اصالت تصویر پاسخ دادهایم.
پرسشهای متداول پیرامون فناوریهای اصالت تصویر اپل و اندروید
تفاوت اصلی قابلیت Reference Image آیفون ۱۸ پرو با عکاسی معمولی چیست؟
در حالت Reference Image، سنسور دوربین دادههای خام فوتونی را پیش از هرگونه پردازش نرمافزاری یا ویرایشگر رنگ در مبدأ امضا کرده و یک نگاتیو امن دیجیتال (SDN) تغییرناپذیر به عنوان گواهی اصالت ذخیره میکند.
چرا اپل استاندارد باز C2PA را که گوگل و سونی استفاده میکنند ناامن میداند؟
اپل ادعا میکند C2PA امضا را پس از پردازش در سیستمعامل و درایور الصاق میکند؛ بنابراین اگر بدافزاری در سطح هسته سیستمعامل (Kernel) نفوذ کند، میتواند بافر دوربین را با تصویر جعلی ساخته هوش مصنوعی جایگزین کرده و مانیفست معتبر دریافت کند.
آیا استفاده از Reference Image کیفیت عکسها یا عملکرد گوشی را کاهش میدهد؟
کیفیت بصری عکس تغییری نمیکند، اما به دلیل ثبت نگاتیو امن، حجم فایل حدود ۱۸ مگابایت افزایش یافته و تاخیر شاتر در عکاسی پیاپی فوقسریع حدود ۴.۲ میلیثانیه بیشتر میشود.
اگر عکسی با استاندارد C2PA در واتساپ یا تلگرام ارسال شود چه اتفاقی میافتد؟
الگوریتمهای فشردهسازی خشن پیامرسانها متادیتای JUMBF حاوی اعتبارنامه C2PA را پاکسازی میکنند که باعث از دست رفتن نشان اصالت تصویر میشود، مگر آنکه عکس به صورت فایل غیرفشرده ارسال گردد.
آیا کاربران غیر-اپلی میتوانند تصاویر دارای Reference Image را راستیآزمایی کنند؟
در حال حاضر برای راستیآزمایی کامل، ارسال فایل به سرورهای Private Cloud Compute اپل الزامی است که این موضوع انتقاداتی را پیرامون انحصارگرایی و نقض اصول وب باز به همراه داشته است.
منابع و مراجع رسمی این پرونده تحلیلی
- وبلاگ رسمی تحقیقات امنیت اپل: کالبدشکافی معماری اصالت در سطح سیلیکون سنسور در آیفون ۱۸ پرو
- پایگاه تحلیلی Android Authority: واکاوی تقابل ادعاهای امنیتی اپل با استاندارد جهانی C2PA
- نشریه تخصصی 9to5Mac: نحوه عملکرد مد دوربین Reference Image و سازوکار نگاتیو امن دیجیتال
- مستندات استاندارد بینالمللی C2PA نسخه ۲.۱: ساختار مانیفستها، جعبههای JUMBF و امضای باز محتوا
- وبلاگ امنیت متنباز گوگل: پیادهسازی امضای سختافزاری Content Credentials با تراشه تایتان M3
- پایگاه تخصصی MacRumors: ابعاد رمزنگاری پساکوانتومی و سیستم ابطال کلید در پلتفرم اپل
گالری تصاویر تکمیلی: تکین ورسس | ⚔️ تقابل سنسور آیفون ۱۸ پرو با C2PA اندروید