شب پرانرژی تکنولوژی
پایان یک روز پرکار با اخبار داغ دنیای امنیت و گیمینگ.
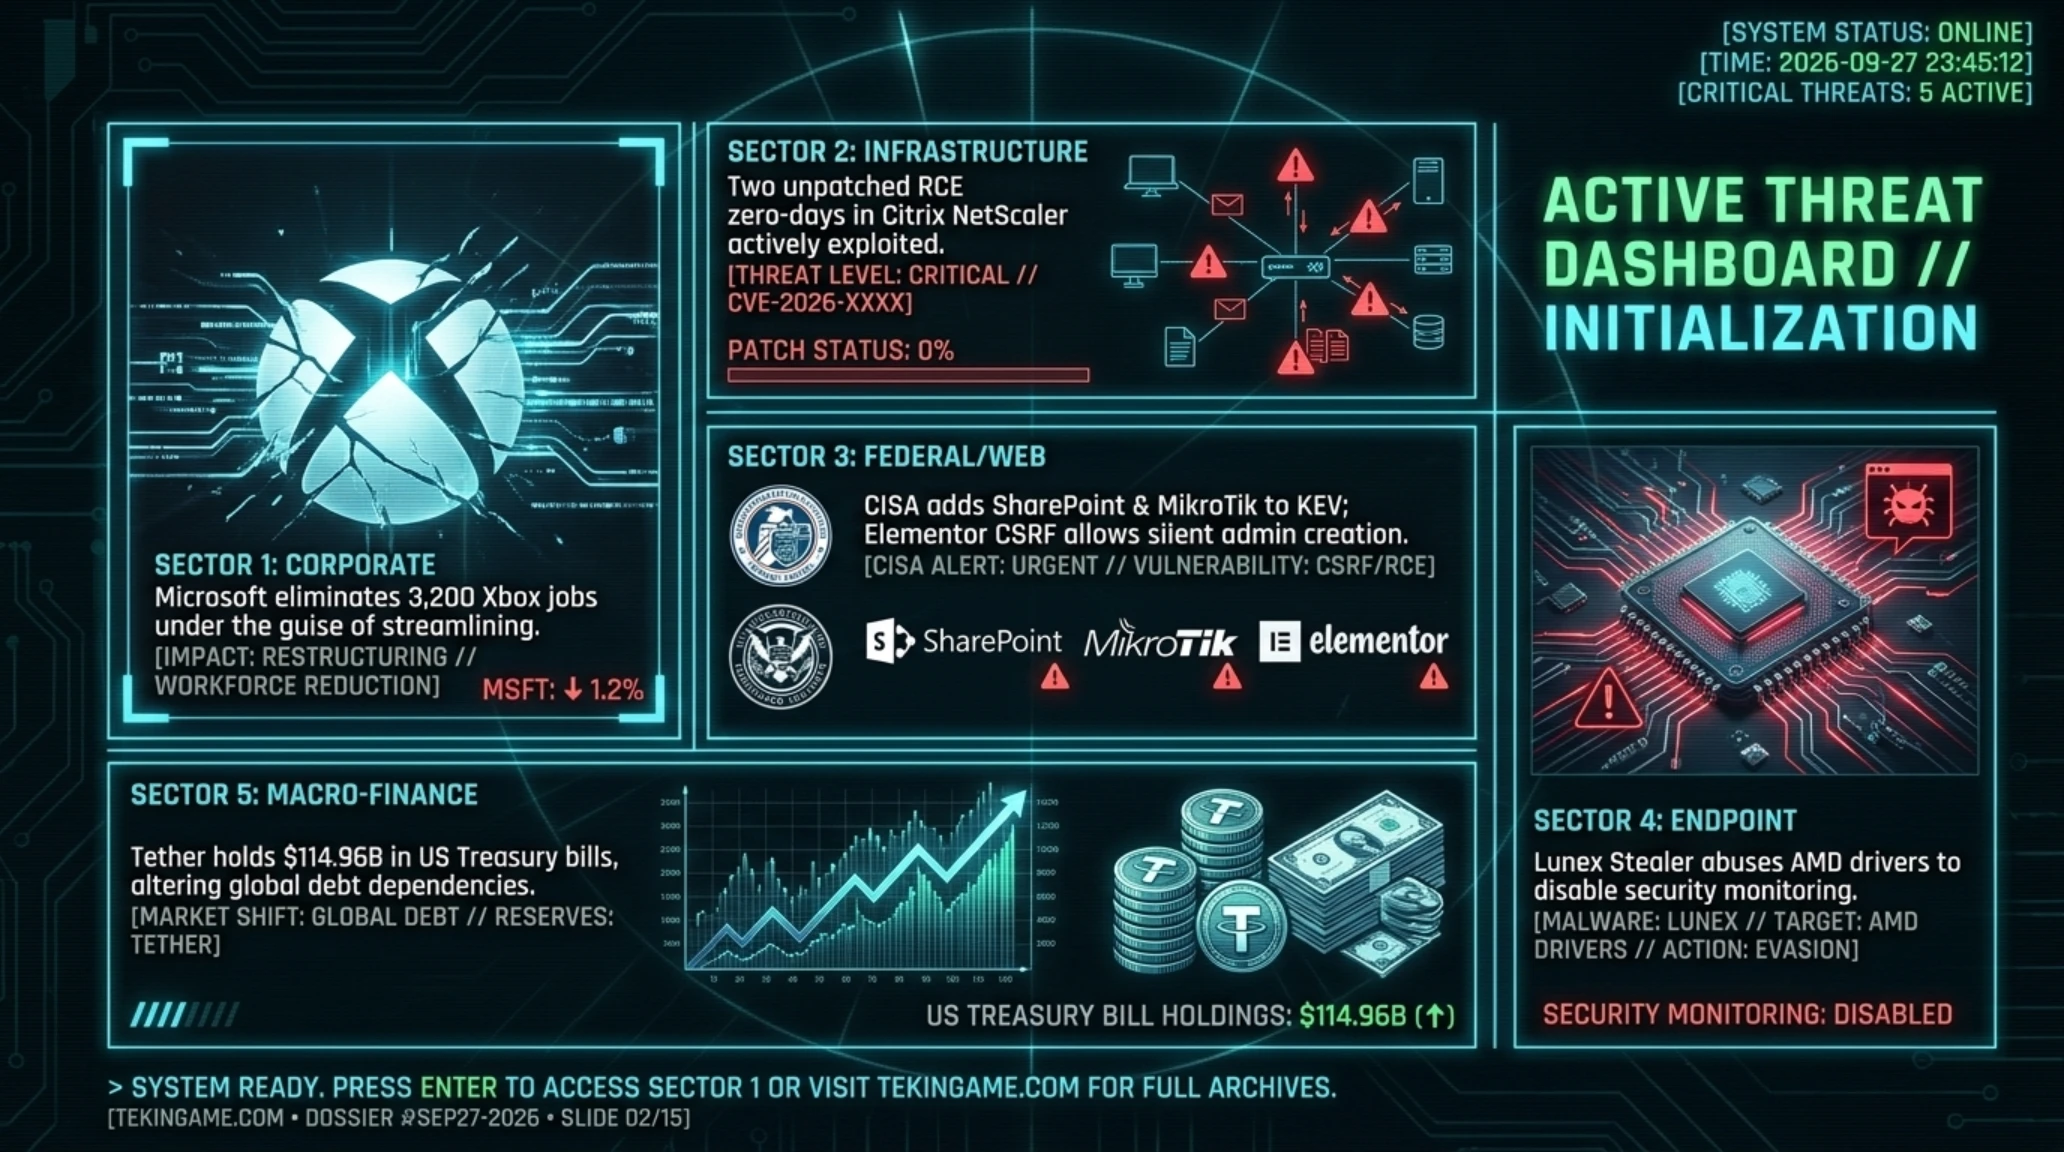
- 🎮اخراج گسترده در Xbox- 3200 نفر در بازسازی مایکروسافت
- 🎧Citrix Zero-Day فعال- دو RCE بدون patch در حال حمله
- 🚀CISA هشدار فوری- SharePoint و MikroTik در KEV
- 🗡️Elementor تحت تهدید- CSRF اجازه ساخت admin میدهد
- 📰Lunex Stealer جدید- سوءاستفاده از driver AMD
- ⚔️Tether قدرت مالی- 114 میلیارد دلار Treasury ایالات متحده
شب پرتنشی در دنیای تکنولوژی پشت سر گذاشتیم. از یک طرف مایکروسافت در حال اخراج هزاران نفر از Xbox است و آن را "streamlining" عالی مینامد، از طرف دیگر دو zero-day بحرانی در Citrix NetScaler بدون patch در حال بهرهبرداری فعال هستند، CISA دو آسیبپذیری SharePoint و MikroTik را به فهرست KEV اضافه کرده، یک نقص CSRF در Elementor امکان ساخت اکانت admin میدهد، بدافزار Lunex از driver AMD برای دور زدن امنیت استفاده میکند، و Tether با 114 میلیارد دلار اوراق خزانهداری آمریکا، واشنگتن را وابسته کرده است.
نگاهی سریع
- مایکروسافت 3200 شغل Xbox را در streamlining حذف میکند
- دو zero-day RCE در Citrix NetScaler بدون patch فعال هستند
- CISA آسیبپذیریهای SharePoint و MikroTik را به KEV اضافه کرد
- نقص CSRF در Elementor اجازه ساخت admin دلخواه میدهد
- Lunex Stealer از driver AMD برای غیرفعال کردن امنیت استفاده میکند
- Tether با 114.96 میلیارد دلار Treasury، یکی از بزرگترین دارندگان بدهی آمریکاست
مایکروسافت streamlining Xbox را تحسین میکند؛ هزاران نفر اخراج شدند
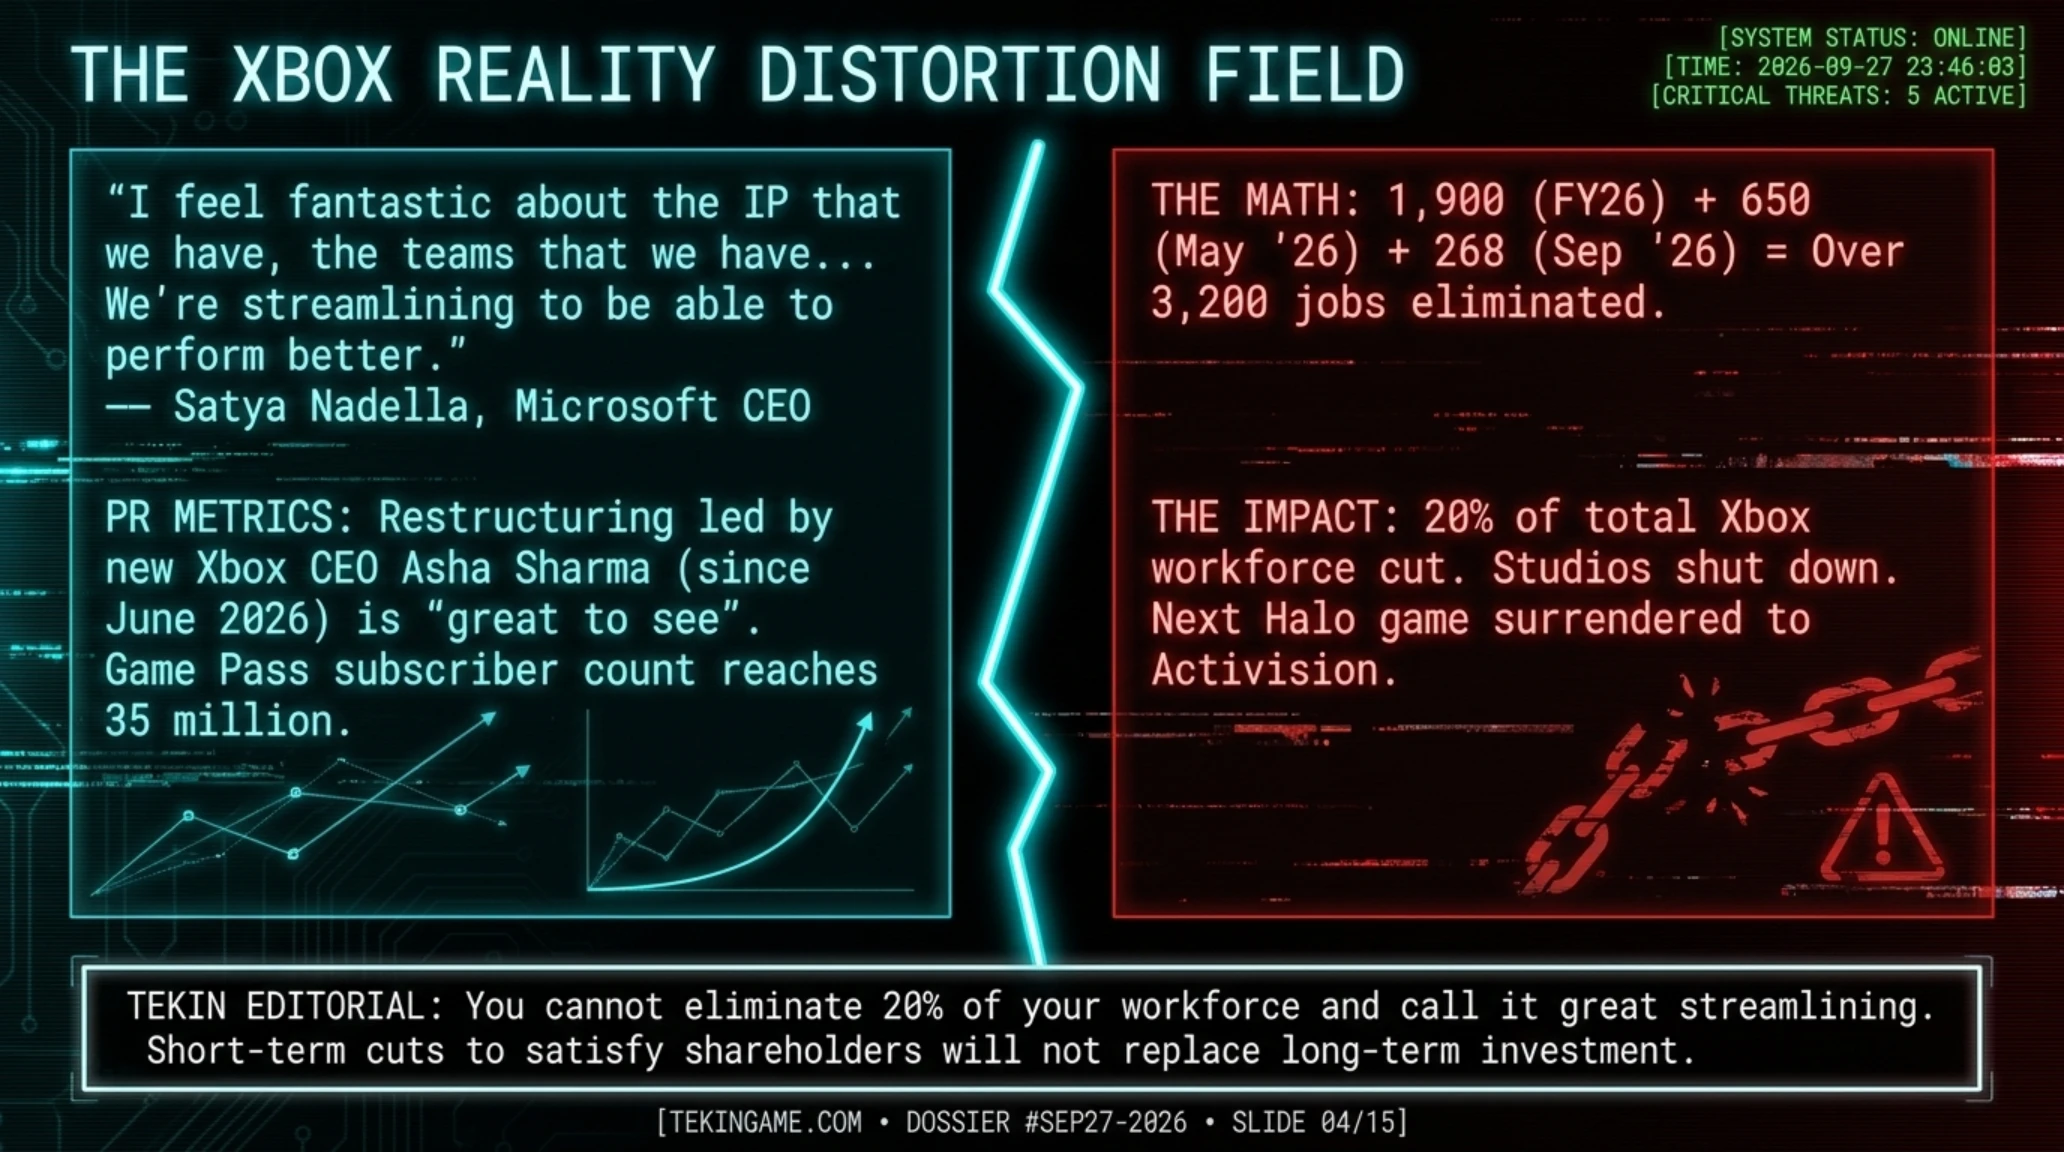
CEO مایکروسافت Satya Nadella در یک جلسه با تحلیلگران مالی، فرآیند بازسازی انجام شده توسط CEO جدید Xbox، Asha Sharma را "عالی" خواند - درست چند روز پس از اینکه 268 نفر دیگر از کارمندان Xbox اخراج شدند. این آخرین موج از یک برنامه گستردهتر است که در مجموع 3,200 شغل (حدود 20 درصد از کل نیروی کار Xbox) را در سالهای مالی 2026 و 2027 حذف میکند.

Nadella همچنین اعلام کرد که احساس "fantastic" در مورد IPهای Xbox دارد و پیشبینی میکند که بخش gaming مایکروسافت در سال مالی 2027 (از ژوئیه 2026 تا ژوئن 2027) رشد خواهد کرد. با این حال، این اظهارات در حالی بیان میشود که برخی استودیوها بسته شدهاند و بازی بعدی Halo به Activision منتقل شده است.
جزئیات بازسازی Xbox
از زمان تصدی Asha Sharma در ژوئن 2026 به عنوان CEO جدید Xbox، بازسازی گستردهای آغاز شده است:
- موج اول: حدود 1,900 نفر در سال مالی 2026
- موج دوم: 650 نفر در می 2026
- موج سوم: 268 نفر در سپتامبر 2026
- جمع کل: بیش از 3,200 شغل حذف شده
واکنش جامعه گیمینگ و کارمندان
این اخراجها واکنشهای تندی را از جامعه گیمینگ و کارمندان سابق به دنبال داشته است. بسیاری از کارمندان اخراج شده در شبکههای اجتماعی اعلام کردهاند که این تصمیمات نه تنها بیرحمانه بلکه استراتژیک هم اشتباه است. برخی تحلیلگران معتقدند که مایکروسافت در حال نابود کردن همان استودیوهایی است که برای آنها پول سنگینی پرداخت کرده بود.
در همین حال، Nadella در جلسه مالی تأکید کرد که مایکروسافت به سرمایهگذاری در gaming ادامه خواهد داد، اما با تمرکز بر "efficiency" و "profitability". او همچنین اشاره کرد که Game Pass همچنان در حال رشد است و تعداد مشترکین آن به 35 میلیون نفر رسیده است.
دو zero-day RCE بحرانی در Citrix NetScaler در حال بهرهبرداری فعال
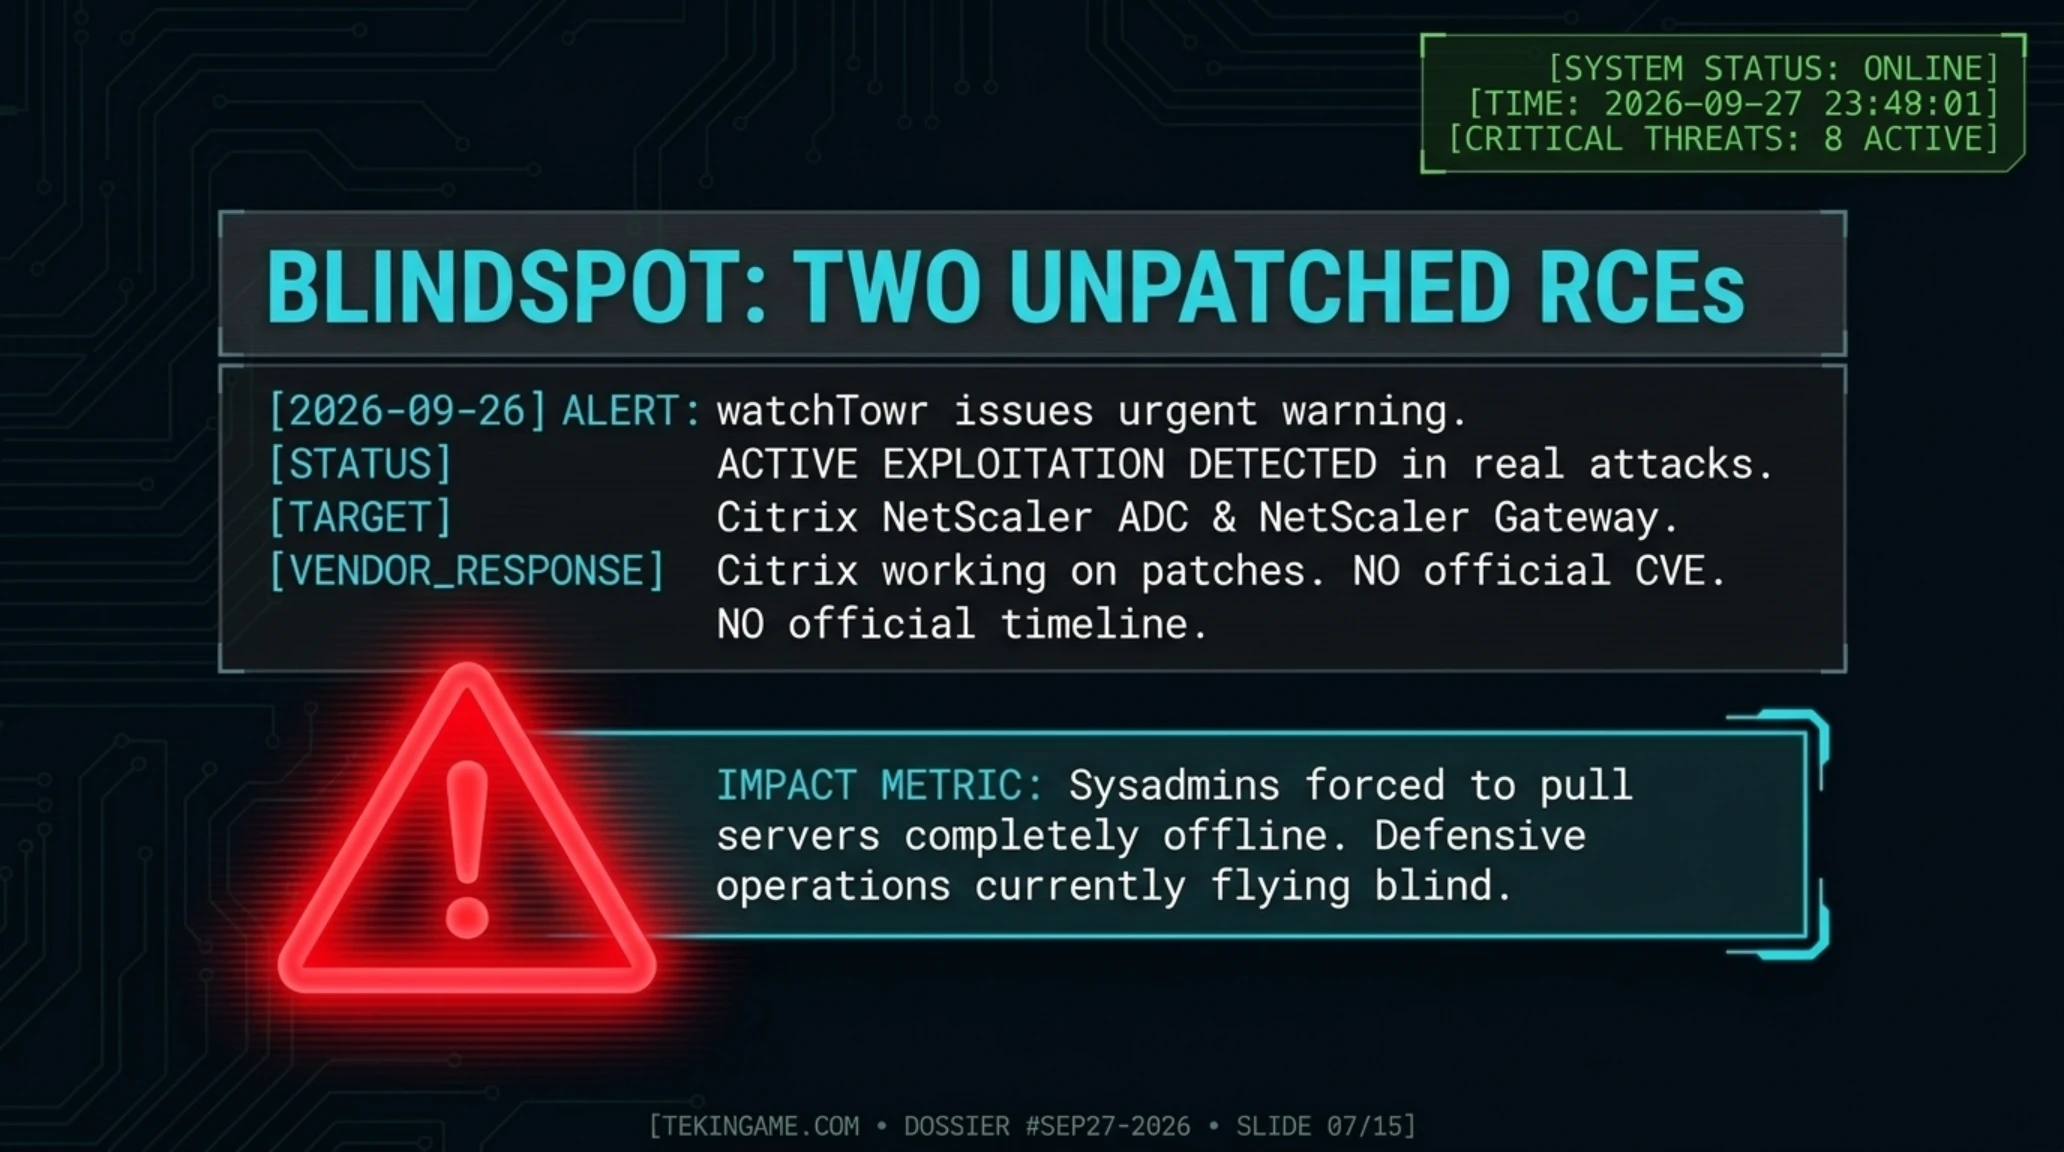
شرکت امنیتی watchTowr در 26 سپتامبر یک هشدار فوری منتشر کرد: دو آسیبپذیری zero-day بدون patch در Citrix NetScaler ADC و NetScaler Gateway که اجازه اجرای کد از راه دور (RCE) را میدهند، در حال حاضر به صورت فعال در حملات واقعی مورد سوءاستفاده قرار میگیرند.

جالب اینجاست که Citrix هنوز این نقصها را به صورت رسمی تأیید نکرده و هیچ patch یا بهروزرسانی امنیتی منتشر نکرده است. این وضعیت باعث شده برخی مدیران سیستم که میدانند سیستمهایشان در معرض خطر است، تصمیم بگیرند سرورهای NetScaler خود را به طور کامل offline کنند تا منتظر patch باشند.
NetScaler چیست و چرا مهم است؟
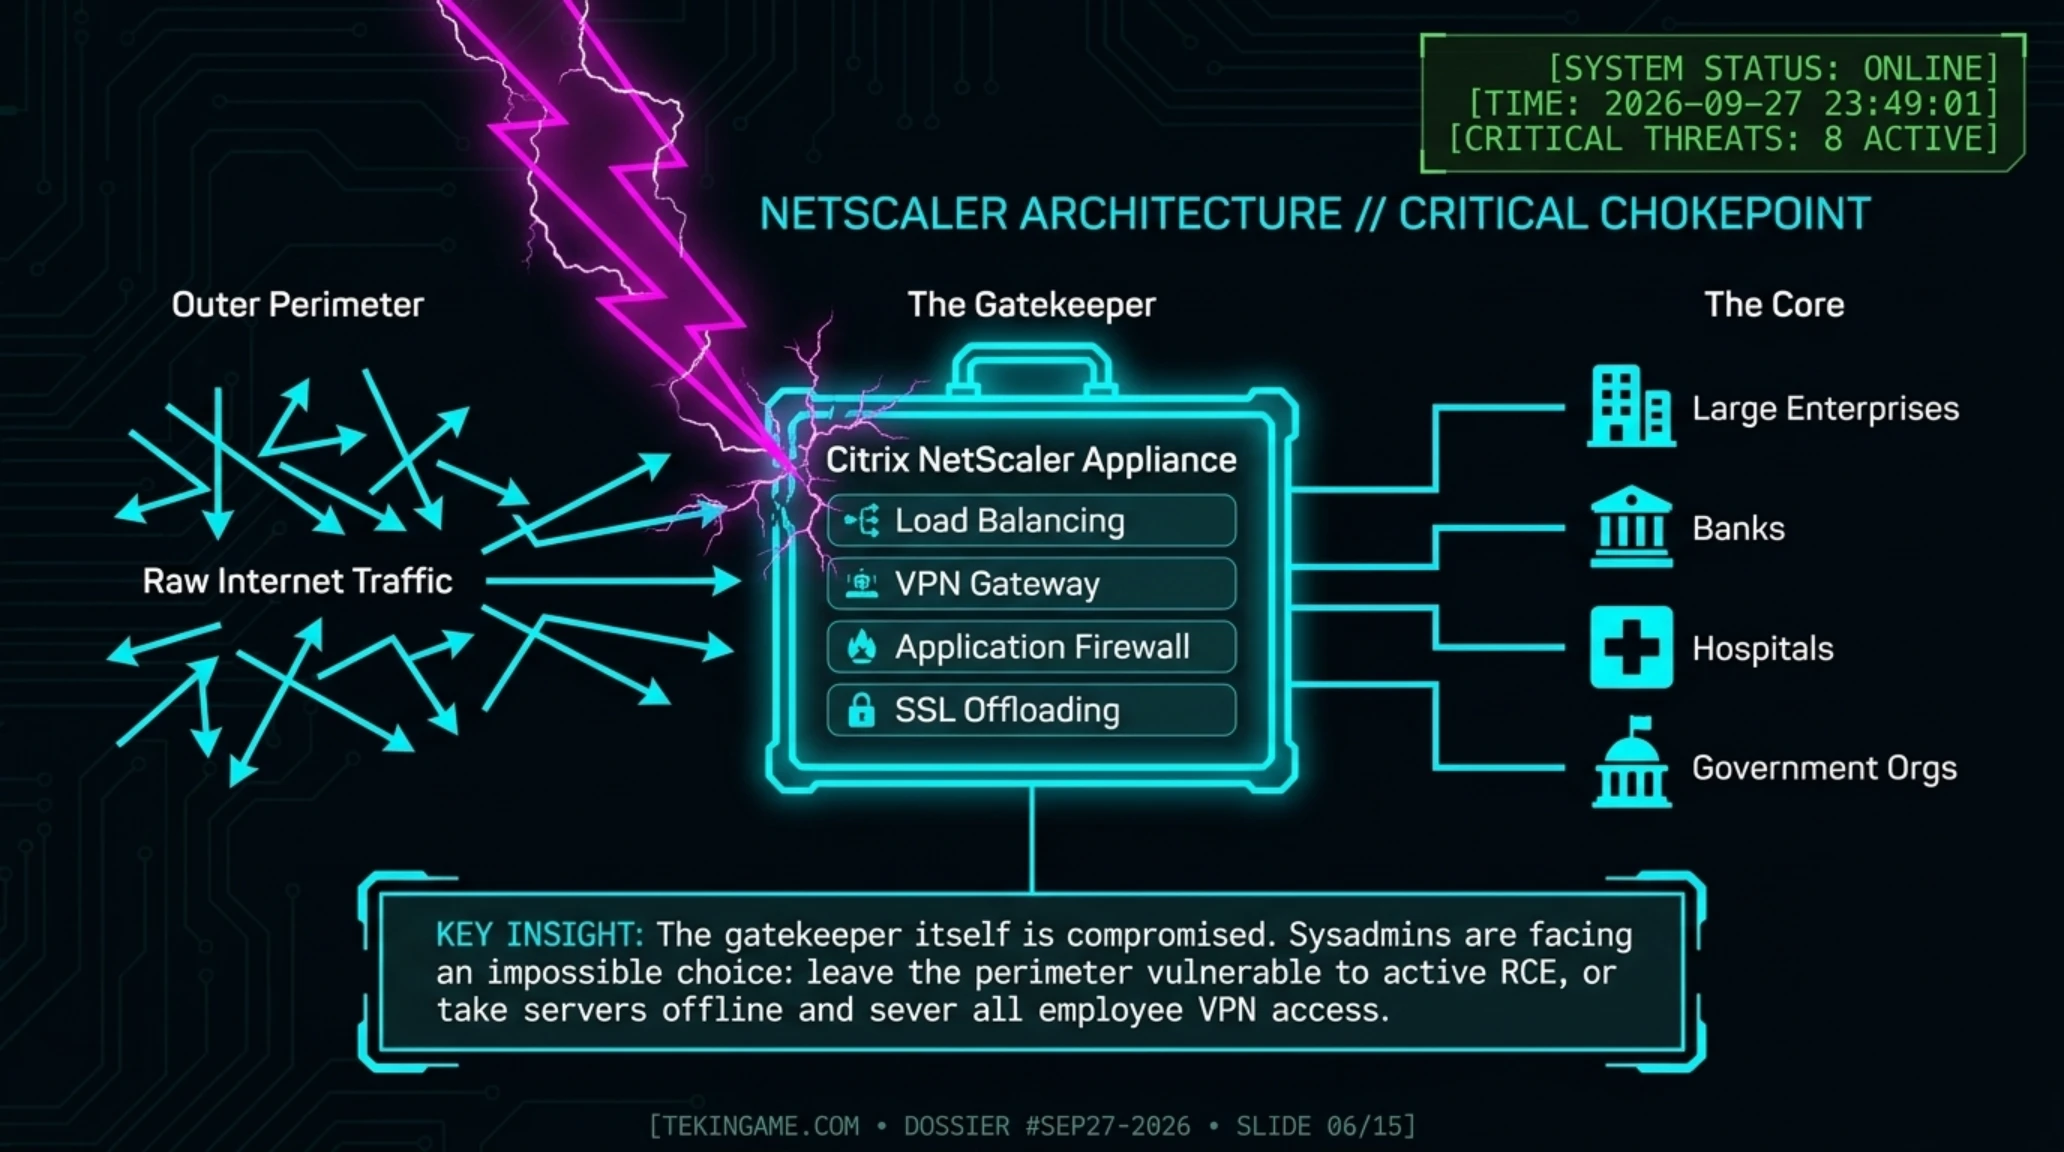
Citrix NetScaler یک appliance شبکه بسیار محبوب است که برای موارد زیر استفاده میشود:
- Load balancing: توزیع متوازن ترافیک شبکه
- VPN gateway: دسترسی امن از راه دور
- Application firewall: دیواره آتش لایه کاربرد
- SSL offloading: شتابدهی پردازشهای رمزنگاری
این تجهیزات در شبکههای سازمانی بزرگ، بانکها، بیمارستانها و سازمانهای دولتی استفاده میشوند و به همین دلیل یک zero-day در آن بسیار خطرناک است.
واکنش مدیران سیستم و تاکتیک مهاجمان
در انجمنهای امنیتی و Reddit، مدیران سیستم گزارش دادهاند که شاهد تلاشهای فعال برای نفوذ به سرورهای NetScaler خود بودهاند. برخی از آنها با مشاهده لاگهای مشکوک، تصمیم گرفتهاند تا زمان انتشار patch، سرویس را متوقف کنند - حتی اگر این کار به معنای قطع دسترسی VPN کارمندان باشد.
watchTowr جزئیات فنی دقیق این آسیبپذیریها را منتشر نکرده است تا از سوءاستفاده گستردهتر جلوگیری کند، اما اعلام کرده که Citrix در حال کار روی patch است. با این حال، تا زمان نوشتن این گزارش (27 سپتامبر)، هیچ timeline رسمی برای انتشار patch اعلام نشده است.
CISA دو آسیبپذیری SharePoint و MikroTik را به KEV اضافه کرد
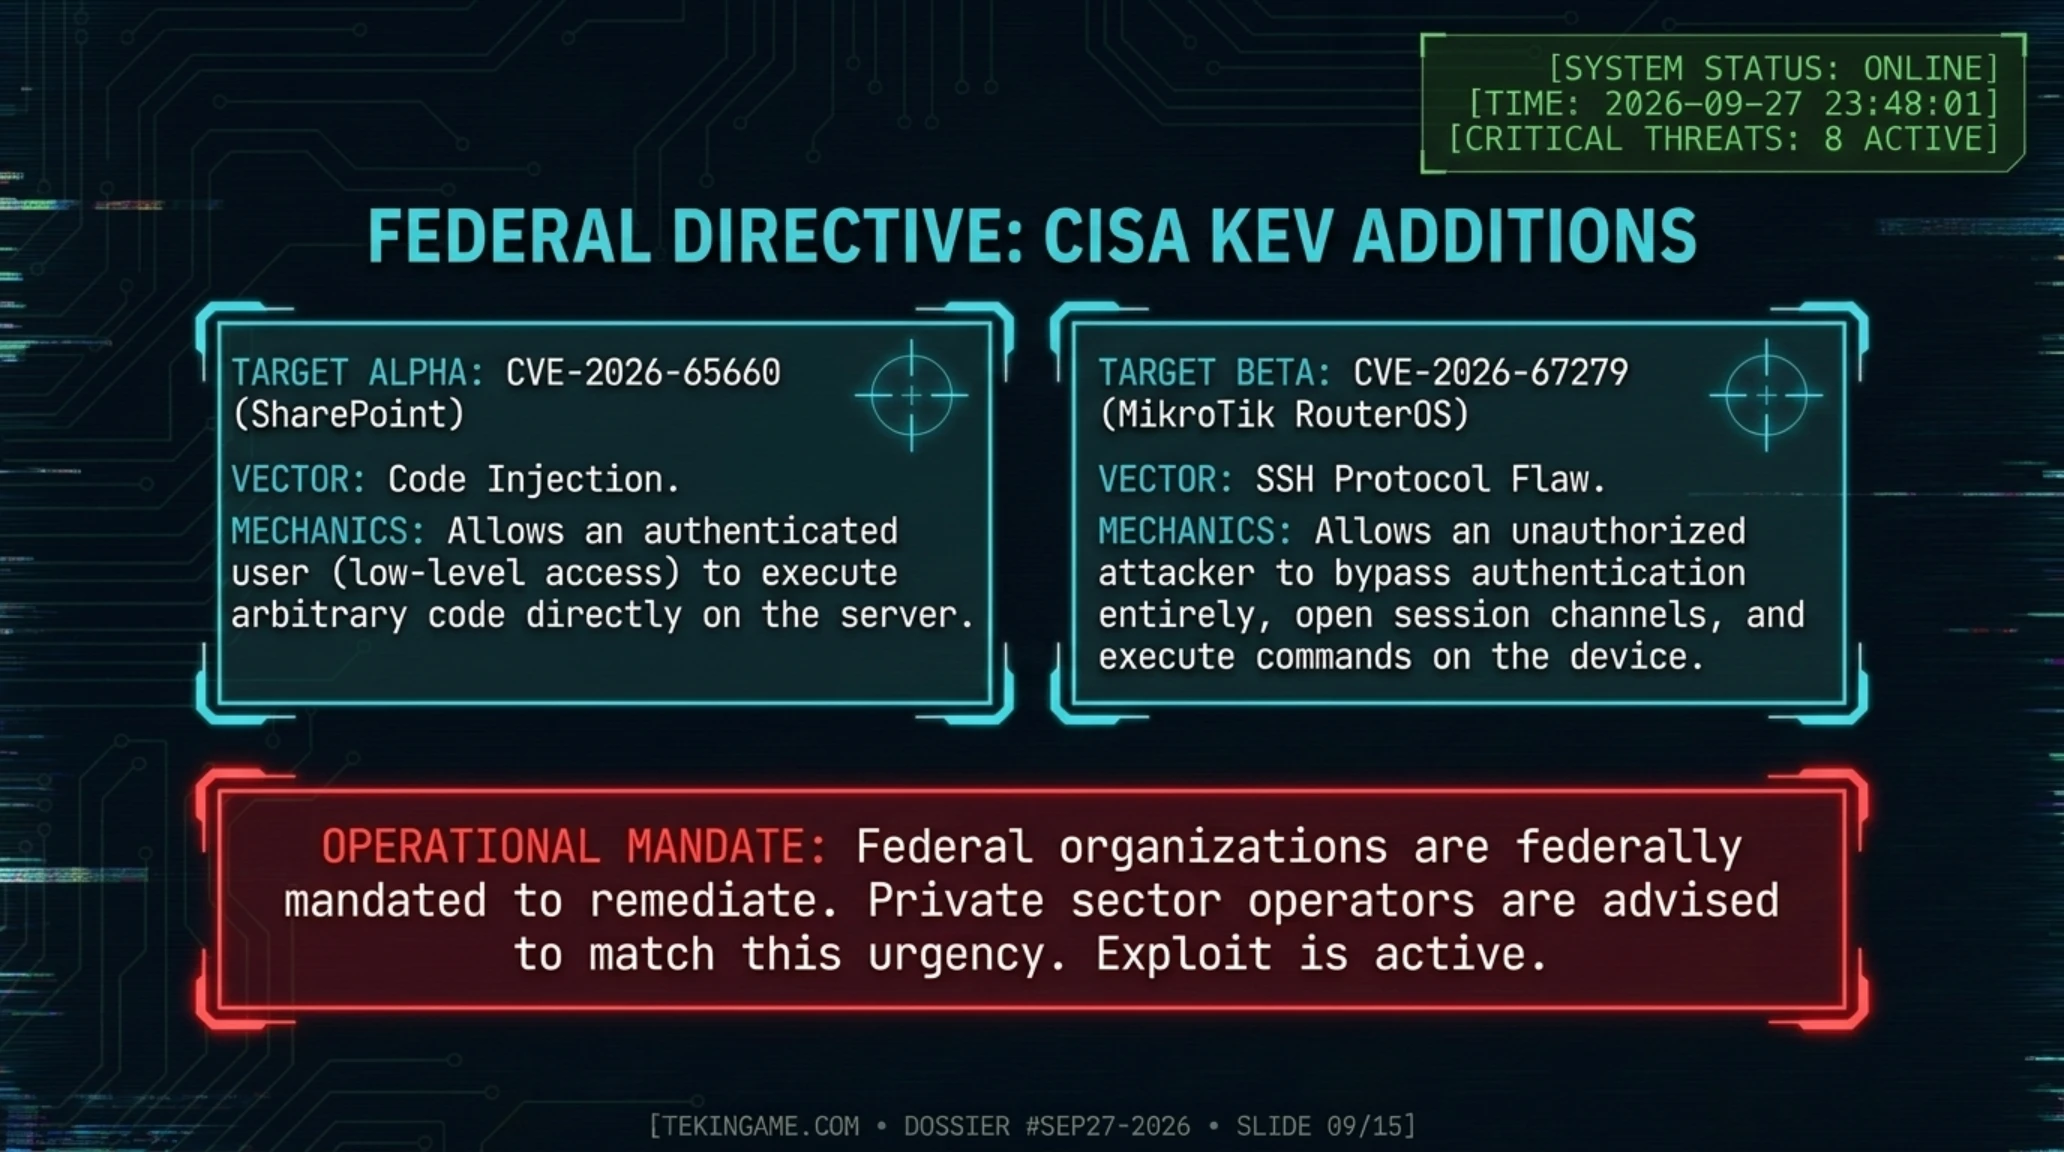
آژانس امنیت سایبری و زیرساختهای حیاتی ایالات متحده (CISA) در 25 سپتامبر دو آسیبپذیری امنیتی که در حال بهرهبرداری فعال هستند را به فهرست Known Exploited Vulnerabilities (KEV) اضافه کرد و هشدار فوری برای سازمانهای فدرال صادر نمود.

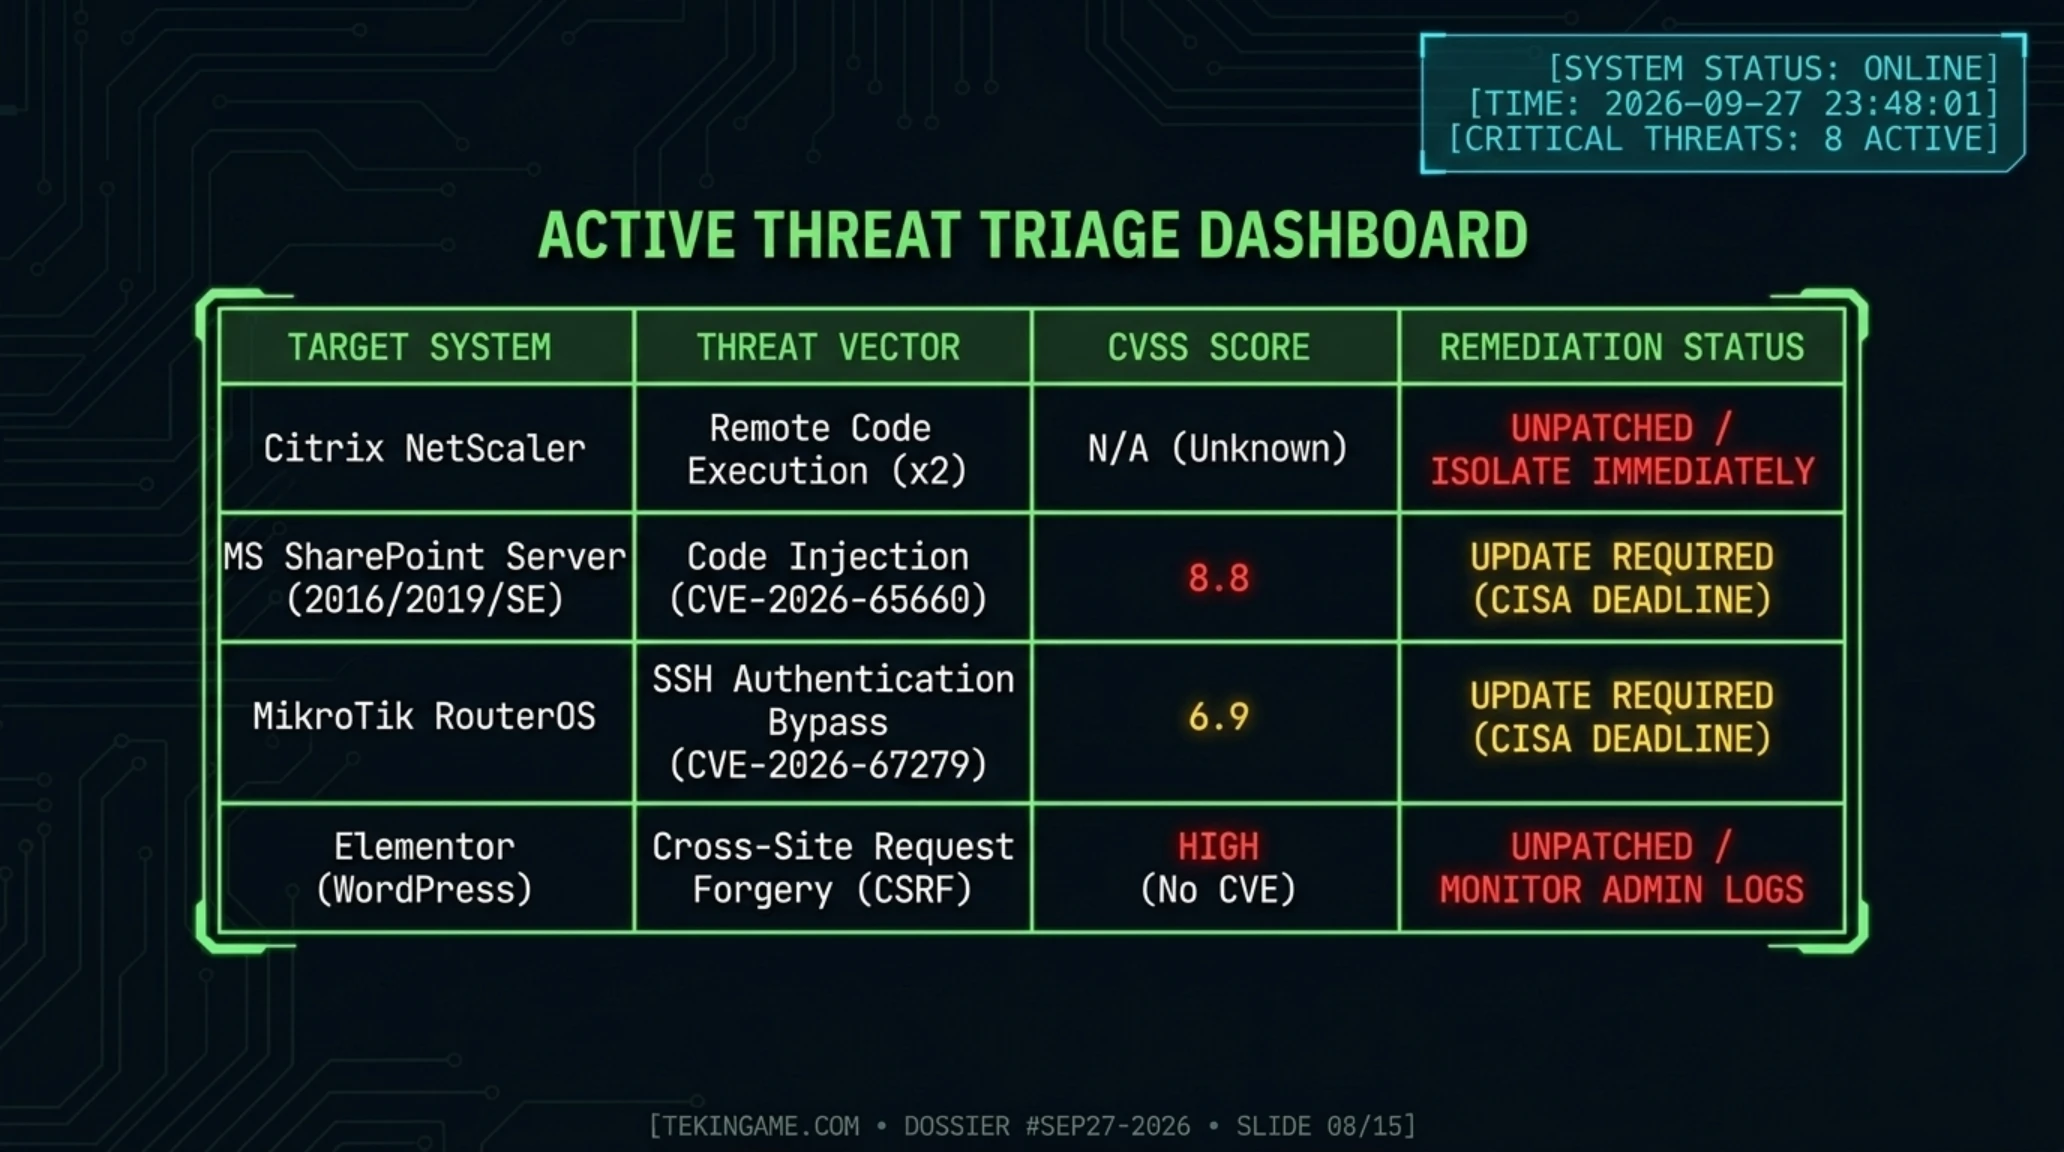
آسیبپذیری اول، CVE-2026-65660 با امتیاز CVSS 8.8، یک نقص code injection در Microsoft SharePoint Server است که نسخههای 2016، 2019 و Subscription Edition را تحت تأثیر قرار میدهد. این نقص به یک مهاجم با سطح دسترسی پایین (authenticated user) اجازه میدهد تا کد دلخواه را روی سرور اجرا کند.
آسیبپذیری دوم، CVE-2026-67279 با امتیاز CVSS 6.9، یک نقص در پروتکل SSH مربوط به MikroTik RouterOS است. این نقص به یک مهاجم غیرمجاز اجازه میدهد تا احراز هویت را دور بزند، session channel باز کند و دستورات را روی دستگاه اجرا کند.
KEV چیست و چرا مهم است؟
فهرست KEV (Known Exploited Vulnerabilities) توسط CISA نگهداری میشود و شامل آسیبپذیریهایی است که:
- در حملات واقعی مورد سوءاستفاده قرار گرفتهاند
- خطر بالایی برای سازمانها دارند
- دارای patch و اصلاحیه رسمی هستند
سازمانهای فدرال آمریکا موظف هستند این نقصها را در مهلتهای مشخص برطرف کنند و به سازمانهای خصوصی نیز توصیه میشود این فهرست را جدی بگیرند.
مهلت رفع و تاثیر بر سازمانها
طبق دستورالعمل CISA، سازمانهای فدرال باید این دو آسیبپذیری را تا 27-28 سپتامبر برطرف کنند. این مهلت بسیار کوتاه نشاندهنده جدیت و فوریت وضعیت است. مایکروسافت قبلاً برای SharePoint patch منتشر کرده اما به نظر میرسد بسیاری از سازمانها هنوز آن را نصب نکردهاند.
MikroTik هم بهروزرسانی امنیتی را برای RouterOS منتشر کرده است. با این حال، میلیونها router MikroTik در سراسر جهان وجود دارد و بسیاری از آنها توسط کسبوکارهای کوچک و ارائهدهندگان اینترنت استفاده میشوند که ممکن است فرآیند بهروزرسانی آنها کند باشد.
اقدامات فوری برای مدیران
- فوراً patch SharePoint Server را نصب کنید
- RouterOS MikroTik را به آخرین نسخه upgrade کنید
- لاگهای دسترسی SSH را بررسی کنید
- در صورت امکان، دسترسی SSH را محدود کنید
- فعالیتهای مشکوک در SharePoint را monitoring کنید
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
نقص CSRF در Elementor اجازه ساخت اکانت admin WordPress میدهد
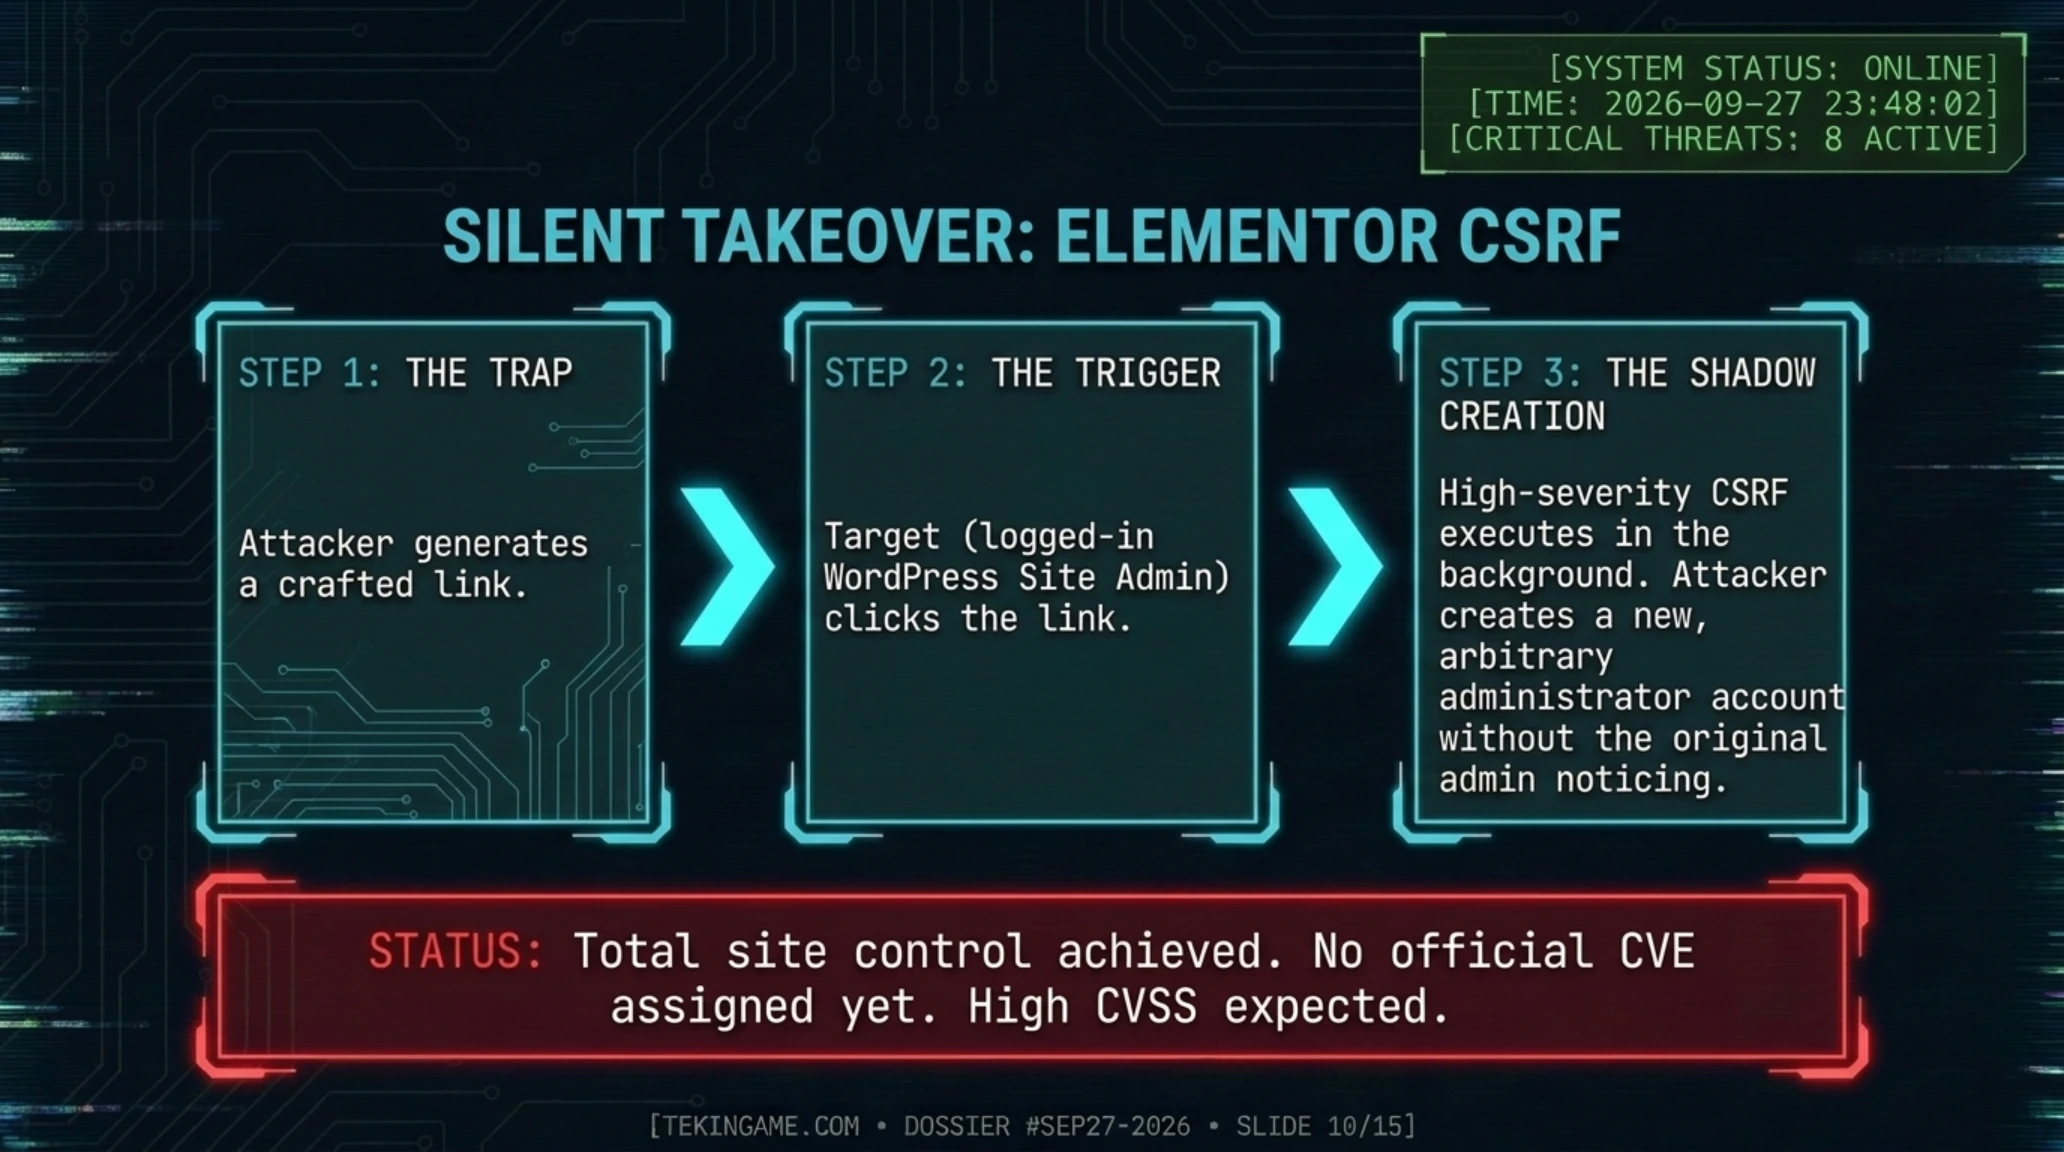
یک آسیبپذیری Cross-Site Request Forgery (CSRF) با شدت بالا در افزونه Elementor Website Builder برای WordPress کشف شد که میتواند توسط یک مهاجم برای ساخت اکانتهای administrator دلخواه و تسلط کامل بر سایت مورد سوءاستفاده قرار گیرد.

این نقص هنوز CVE رسمی دریافت نکرده اما محققان امنیتی به آن امتیاز CVSS بالایی دادهاند. حمله نیاز دارد که یک administrator سایت بر روی یک لینک crafted شده کلیک کند در حالی که وارد پنل مدیریت WordPress است. پس از کلیک، مهاجم میتواند بدون اینکه admin متوجه شود، یک اکانت admin جدید برای خود بسازد.
Elementor چیست؟
Elementor یکی از محبوبترین افزونههای صفحهساز (page builder) برای WordPress است که:
- بیش از 5 میلیون نصب فعال دارد
- برای طراحی صفحات بدون نیاز به کد استفاده میشود
- در میلیونها وبسایت تجاری نصب است
به همین دلیل یک آسیبپذیری در آن میتواند میلیونها سایت را تحت تأثیر قرار دهد.
نحوه عملکرد حمله و راههای پیشگیری
در یک سناریوی حمله معمولی، مهاجم یک صفحه وب یا ایمیل crafted شده ایجاد میکند که حاوی یک لینک به ظاهر بیضرر است. وقتی یک admin WordPress که Elementor نصب دارد روی این لینک کلیک میکند (در حالی که هنوز در پنل مدیریت لاگین است)، درخواستهای پنهانی به سایت او ارسال میشود که یک اکانت admin جدید میسازد.
Elementor در نسخه جدید خود این نقص را برطرف کرده است و تمام کاربران باید فوراً به آخرین نسخه upgrade کنند. علاوه بر این، رعایت موارد زیر توصیه میشود:
- هرگز روی لینکهای مشکوک کلیک نکنید، حتی اگر از منابع ظاهراً معتبر باشند
- از افزونههای امنیتی WordPress مثل Wordfence استفاده کنید
- لاگهای کاربران را به طور منظم بررسی کنید
- احراز هویت دو عاملی را برای همه adminها فعال کنید
Lunex Stealer از driver AMD برای دور زدن امنیت استفاده میکند
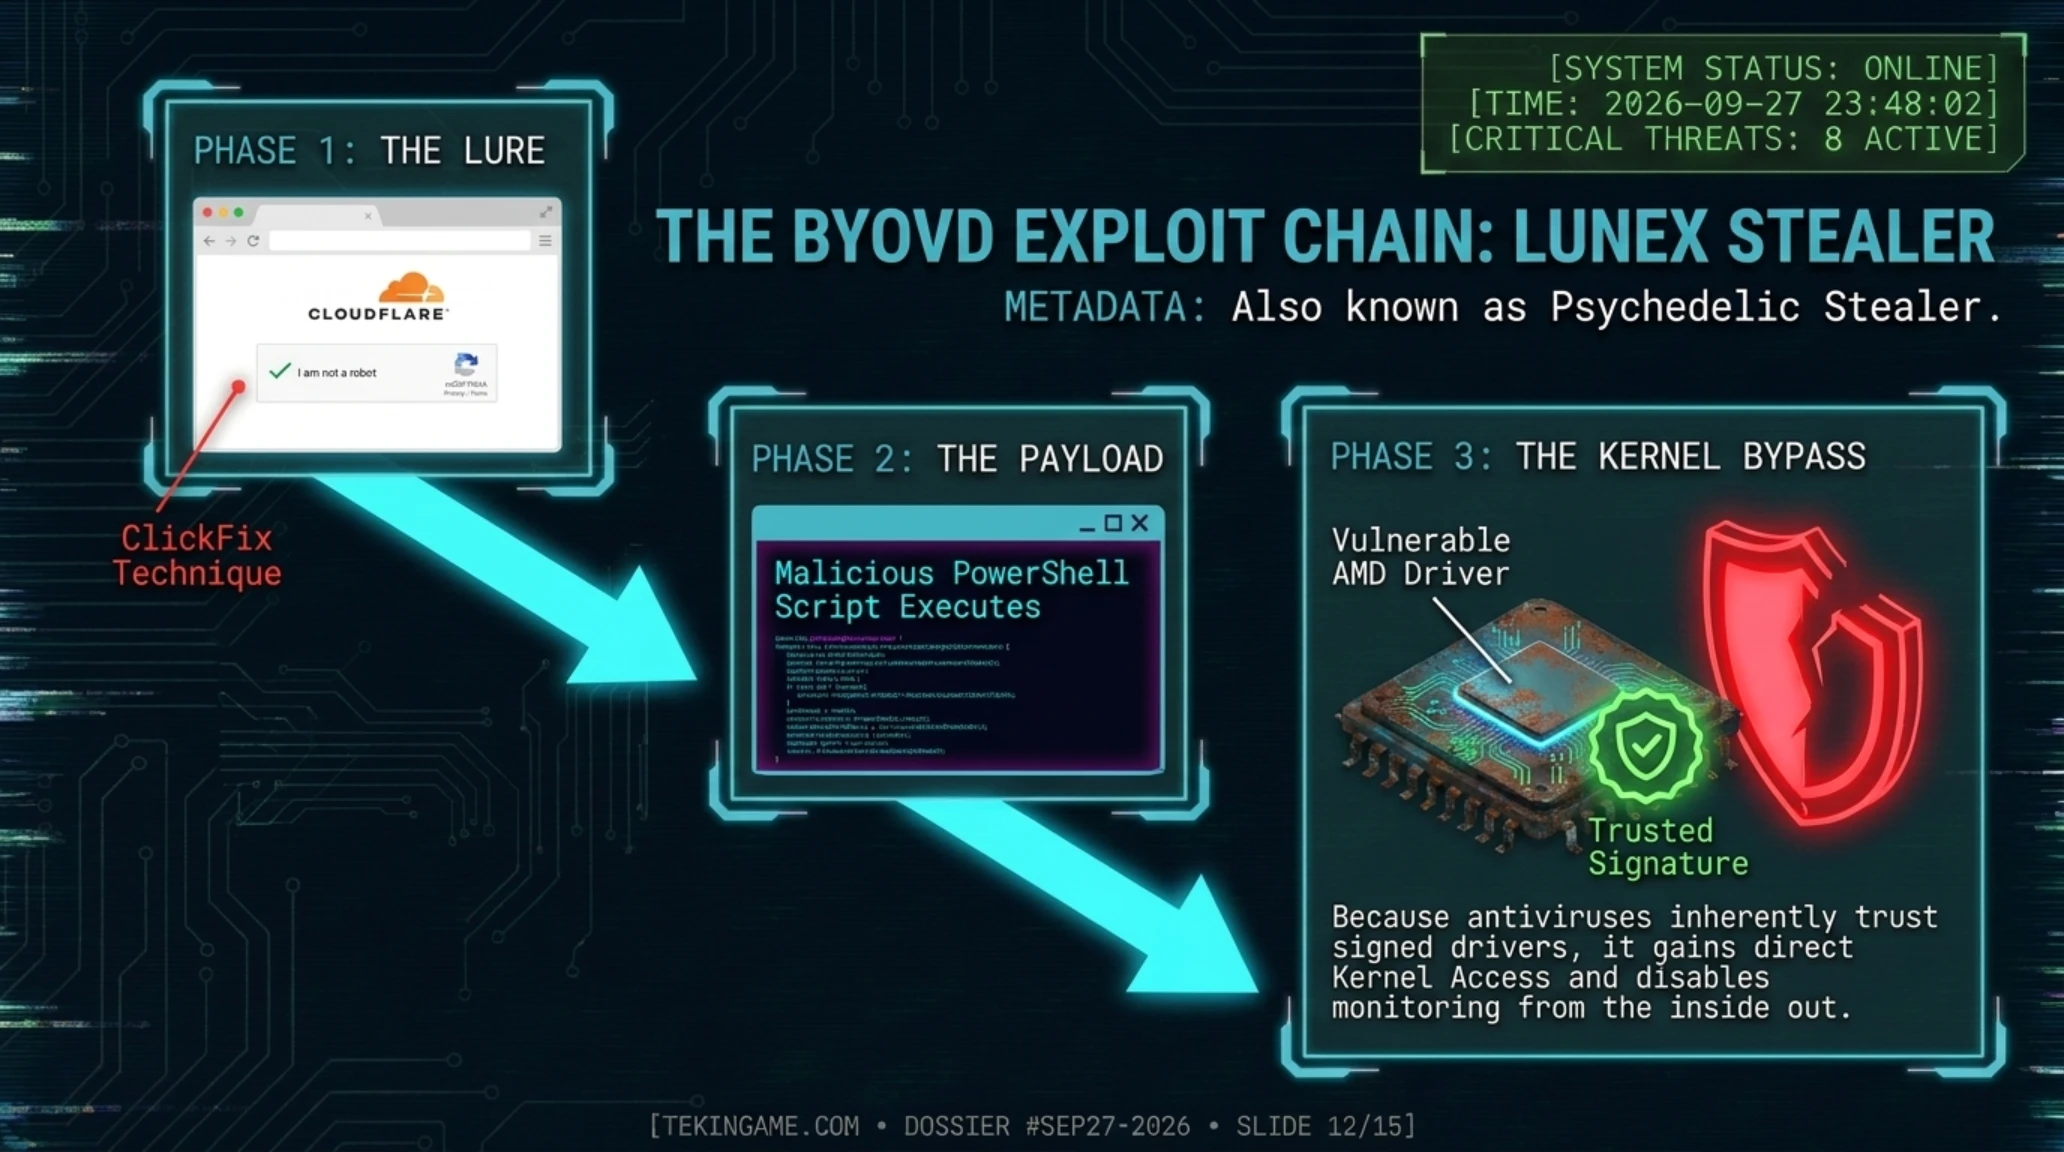
یک بدافزار پیچیده به نام Lunex Stealer (که قبلاً با نام Psychedelic Stealer شناخته میشد) کشف شده که از یک تکنیک پیشرفته به نام BYOVD (Bring Your Own Vulnerable Driver) برای غیرفعال کردن سیستمهای امنیتی استفاده میکند.

این بدافزار از طریق وبسایتهای اوکراینی به خطر افتاده و با استفاده از صفحات جعلی تأیید Cloudflare (تکنیک ClickFix) توزیع میشود. زمانی که قربانی روی دکمه "I'm not a robot" کلیک میکند، در واقع یک اسکریپت PowerShell مخرب را اجرا میکند که بدافزار را دانلود و نصب میکند.
BYOVD چیست؟
BYOVD مخفف Bring Your Own Vulnerable Driver است و در این تکنیک مراحل زیر طی میشود:
- گام اول: مهاجم یک driver قدیمی، امضاشده و آسیبپذیر را همراه بدافزار خود میآورد
- گام دوم: این driver را روی سیستم قربانی نصب میکند
- گام سوم: از آسیبپذیری driver برای دسترسی به سطح kernel استفاده میکند
- گام چهارم: سیستمهای امنیتی را از سطح kernel غیرفعال میکند چون آنتیویروسها به درایورهای امضاشده اعتماد دارند
قابلیتهای بدافزار و راههای انتشار
Lunex بخشی از یک پلتفرم Malware-as-a-Service (MaaS) است، به این معنی که هر کسی میتواند آن را اجاره کند و برای حملات خود استفاده کند. قابلیتهای اصلی آن عبارتند از:
- سرقت اعتبارنامههای مرورگر از 7 مرورگر Chromium-based
- سرقت کیف پولهای cryptocurrency
- ایجاد دسترسی persistent از طریق Native Messaging Host
- غیرفعال کردن callbackهای امنیتی kernel با سوءاستفاده از driver AMD
محققان Ontinue که این بدافزار را کشف کردهاند، اعلام کردهاند که Lunex در حال توسعه فعال است و نسخههای جدید آن به طور مرتب منتشر میشود. این نشان میدهد که یک تیم حرفهای پشت این پروژه است.
Tether با 114 میلیارد دلار Treasury، واشنگتن را وابسته کرده است
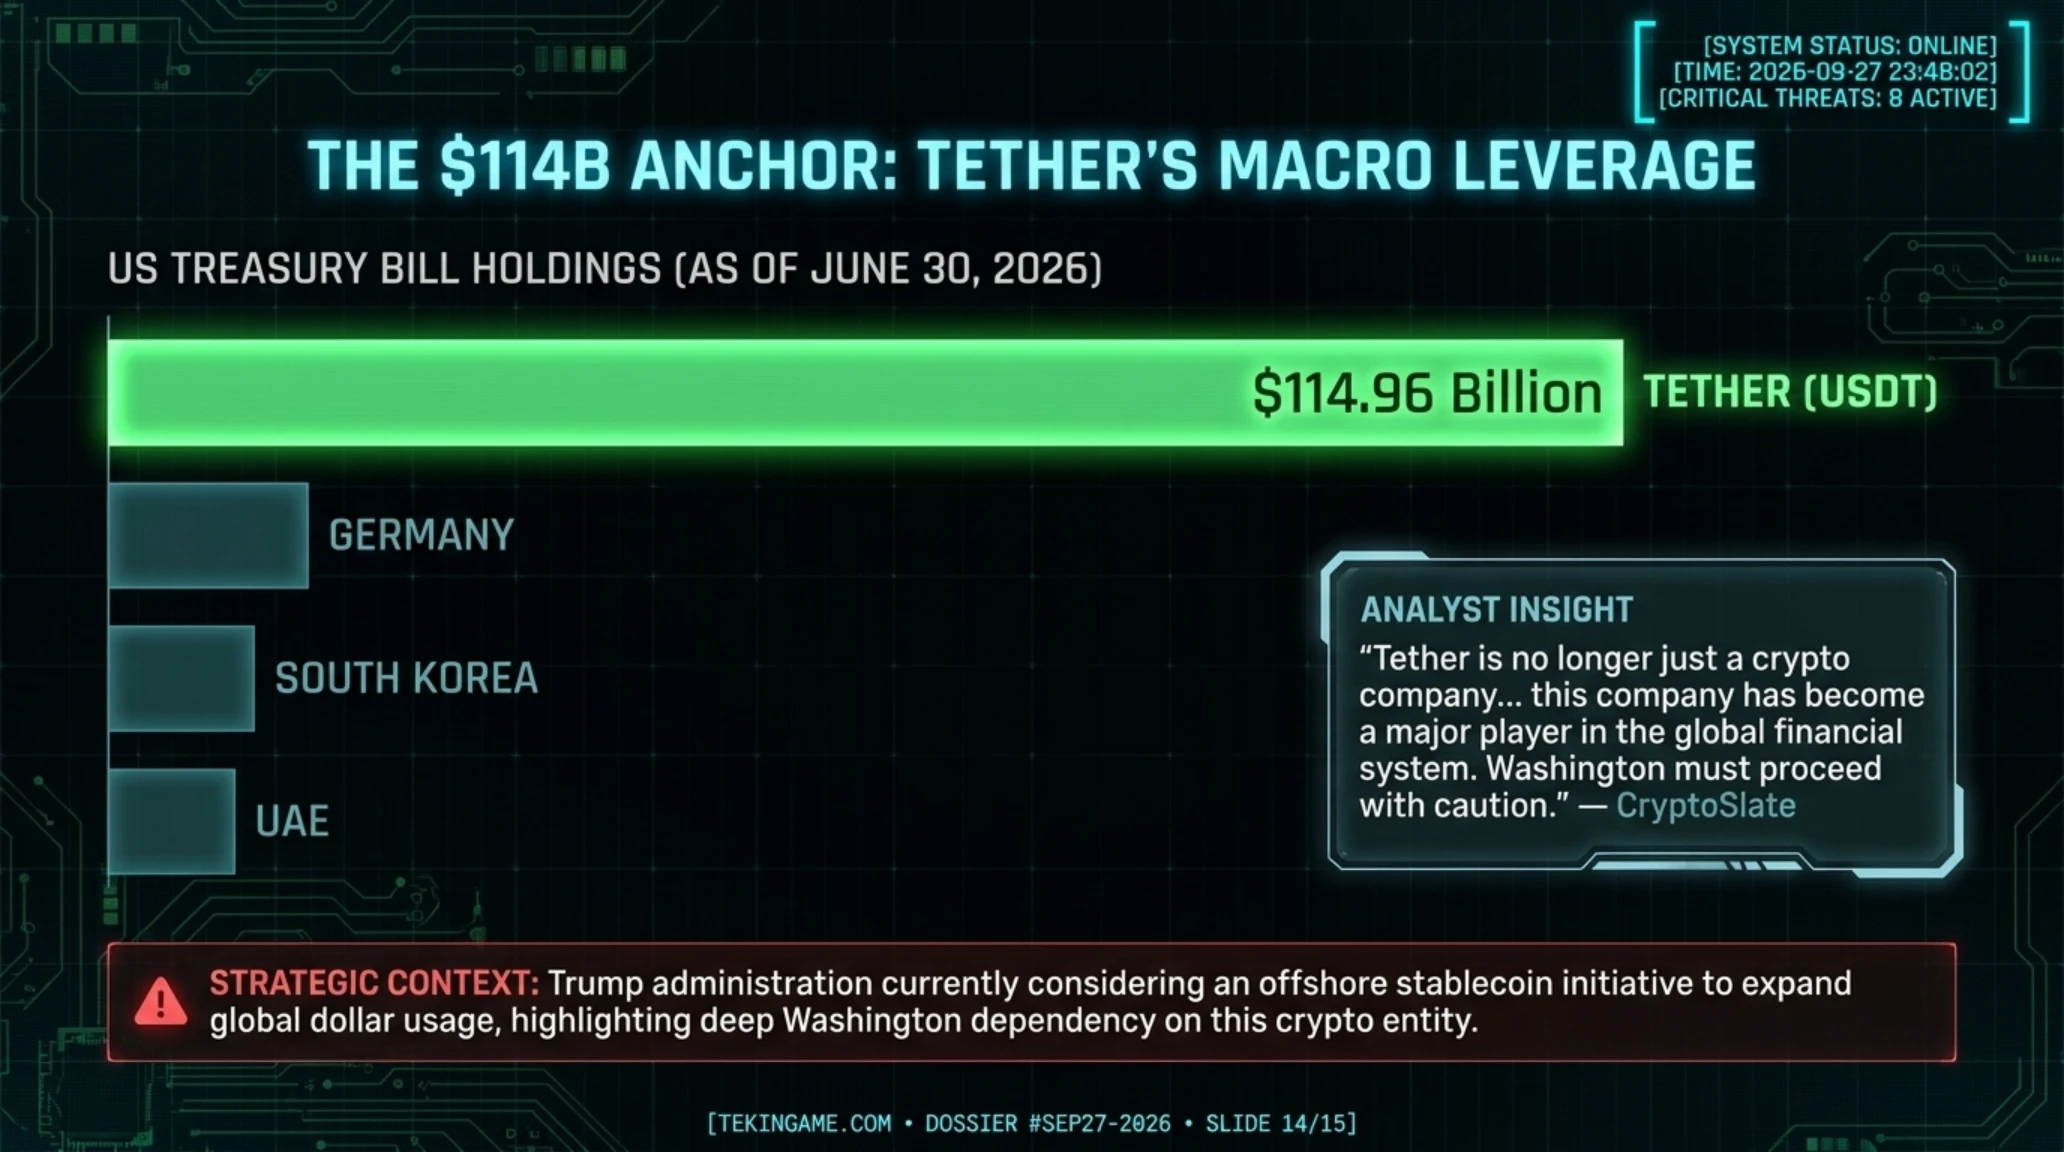
در یک گزارش تکاندهنده، مشخص شد که Tether، ناشر بزرگترین stablecoin جهان (USDT)، در 30 ژوئن 2026 مبلغ 114.96 میلیارد دلار در اوراق قرضه خزانهداری ایالات متحده (Treasury bills) نگهداری میکرد. این مقدار Tether را به یکی از بزرگترین خریداران بدهی دولت آمریکا تبدیل کرده است.

برای درک بهتر این رقم، بگذارید مقایسه کنیم: Tether بیشتر از کشورهایی مثل آلمان، کره جنوبی و امارات در اوراق قرضه آمریکا سرمایهگذاری کرده است. این وابستگی مالی در حالی است که دولت Trump در حال بررسی یک ابتکار stablecoin خارج از کشور است که میتواند استفاده از دلار را در سراسر جهان گسترش دهد.
Tether و USDT چیست؟
Tether یک شرکت صادرکننده stablecoin است که توکن USDT را منتشر میکند:
- USDT یک stablecoin است که قیمت آن 1:1 با دلار آمریکا ثابت است
- بیش از 60% بازار stablecoin جهان را کنترل میکند
- روزانه میلیاردها دلار در صرافیهای کریپتو با آن معامله میشود
- کل ذخایر Tether به رقم 187.75 میلیارد دلار رسیده است
تاثیر بر سیاستهای ارزی آمریکا
این وابستگی مالی میتواند به یک اهرم سیاسی تبدیل شود. اگر دولت آمریکا تصمیم بگیرد علیه Tether اقدام تنظیمی سختگیرانه انجام دهد، ممکن است Tether مجبور شود این اوراق قرضه را بفروشد - که این کار میتواند تأثیر منفی بر بازار بدهی آمریکا بگذارد.
از طرف دیگر، دولت Trump به نظر میرسد که به دنبال استفاده از stablecoinها برای گسترش نفوذ دلار در جهان است. یک ابتکار stablecoin خارج از کشور میتواند تقاضا برای اوراق قرضه آمریکا را افزایش دهد، چون stablecoinها باید ذخایر دلاری داشته باشند.

چشمانداز آینده و خطرات احتمالی
برخی کارشناسان نگران هستند که اگر Tether به هر دلیلی دچار بحران شود (مثلاً یک اقدام تنظیمی شدید)، فروش ناگهانی 114 میلیارد دلار Treasury میتواند شوکی به بازار بدهی آمریکا وارد کند. با این حال، دیگران معتقدند که دولت آمریکا دیگر نمیتواند Tether را نادیده بگیرد و باید راهی برای همکاری با این صنعت پیدا کند.
در هر صورت، این گزارش نشان میدهد که کریپتو دیگر فقط یک بازی سفتهبازی نیست. با رسیدن ذخایر stablecoinها به صدها میلیارد دلار، این صنعت به بخشی جداییناپذیر از سیستم مالی جهانی تبدیل شده است.
نتیجهگیری: شبی پر از چالشها و فرصتها
امشب شاهد ترکیبی از اخبار نگرانکننده و تحولات استراتژیک بودیم. از یک طرف، اخراج گسترده در Xbox و آسیبپذیریهای امنیتی بدون patch نشان میدهند که صنعت تکنولوژی با چالشهای جدی روبروست. از طرف دیگر، نفوذ Tether در سیستم مالی آمریکا نشان میدهد که کریپتو به یک نیروی غیرقابل انکار تبدیل شده است.
برای متخصصان امنیت، پیام واضح است: patch کردن فوری، monitoring مداوم، و آگاهی از تهدیدات جدید ضروری است. برای مدیران سیستم، اولویت اول باید رفع CVE-2026-65660 در SharePoint و CVE-2026-67279 در MikroTik باشد. و برای کاربران WordPress، بهروزرسانی فوری Elementor اجتنابناپذیر است.
سوالات متداول
آیا streamlining Xbox واقعاً ضروری بود؟
این یک سوال پیچیده است. مایکروسافت استدلال میکند که برای سودآوری بخش gaming، باید هزینهها را کاهش دهد. اما بسیاری از تحلیلگران معتقدند که خرید استودیوها با قیمت بالا و سپس بستن آنها یک استراتژی اشتباه است. زمان نشان خواهد داد که آیا این تصمیمات به نفع Xbox بوده یا خیر.
چه کاری باید در مورد zero-day Citrix انجام دهم؟
اگر از Citrix NetScaler استفاده میکنید، گزینههای شما محدود است: یا سرویس را offline کنید تا patch منتشر شود، یا ریسک را بپذیرید و monitoring شدید داشته باشید. اگر میتوانید، دسترسی به NetScaler را فقط از IPهای معتمد محدود کنید و تمام لاگها را به دقت بررسی کنید.
چگونه میتوانم از حمله CSRF Elementor جلوگیری کنم؟
فوراً به آخرین نسخه Elementor upgrade کنید. همچنین هرگز روی لینکهای مشکوک کلیک نکنید، حتی اگر از منابع ظاهراً معتبر باشند. فعال کردن احراز هویت دو عاملی برای پنل مدیریت WordPress هم بسیار توصیه میشود.
Lunex Stealer چگونه از امنیت عبور میکند؟
Lunex از یک driver AMD آسیبپذیر استفاده میکند که signature معتبر دارد. چون driver signed است، Windows و antivirusها به آن اعتماد میکنند. سپس Lunex از آسیبپذیری این driver برای غیرفعال کردن سیستمهای امنیتی استفاده میکند. بهترین دفاع این است که هرگز روی لینکهای مشکوک کلیک نکنید و فایلهای ناشناخته را اجرا نکنید.
آیا USDT با 114 میلیارد دلار Treasury امن است؟
این وابستگی میتواند هم خوب و هم بد باشد. از یک طرف، نشان میدهد Tether ذخایر واقعی دارد. از طرف دیگر، اگر دولت آمریکا تصمیم بگیرد علیه Tether اقدام کند، ممکن است این اوراق قرضه فروخته شوند و شوک به بازار وارد شود. در هر صورت، USDT دیگر بخش مهمی از اکوسیستم مالی جهانی است.
چرا باید CVE-های KEV را جدی بگیرم؟
CVEهایی که به فهرست KEV اضافه میشوند، آسیبپذیریهایی هستند که در حملات واقعی مورد سوءاستفاده قرار گرفتهاند. این به معنای آن است که مهاجمان فعالاً از آنها استفاده میکنند و احتمال اینکه سازمان شما هدف بعدی باشد بالاست. رفع فوری این نقصها باید اولویت اول باشد.
منابع و مراجع رسمی تایید صحت خبر
گالری تصاویر تکمیلی: تکین نایت ۲۸ سپتامبر ۲۰۲۶: اخراج ۳۲۰۰ نفری Xbox و زیرودی Citrix