شب آدینه بخیر استراتژیستها و گیمرهای شببیدار: غوغای سختافزار و شلیک زیرودی در ۳ مهر ۱۴۰۵
امشب پروندههای افت تاریخی قیمت سوییچ ۲، اچیومنت میتیک مایکروسافت، نفوذ به روت لینوکس و رخنههای ابری گوگل را واکاوی میکنیم.
- 🎮سقوط قیمت نینتندو سوییچ ۲- تخفیف برقآسای خردهفروشان و رسیدن کنسول به ۳۵۴.۹۹ پوند.
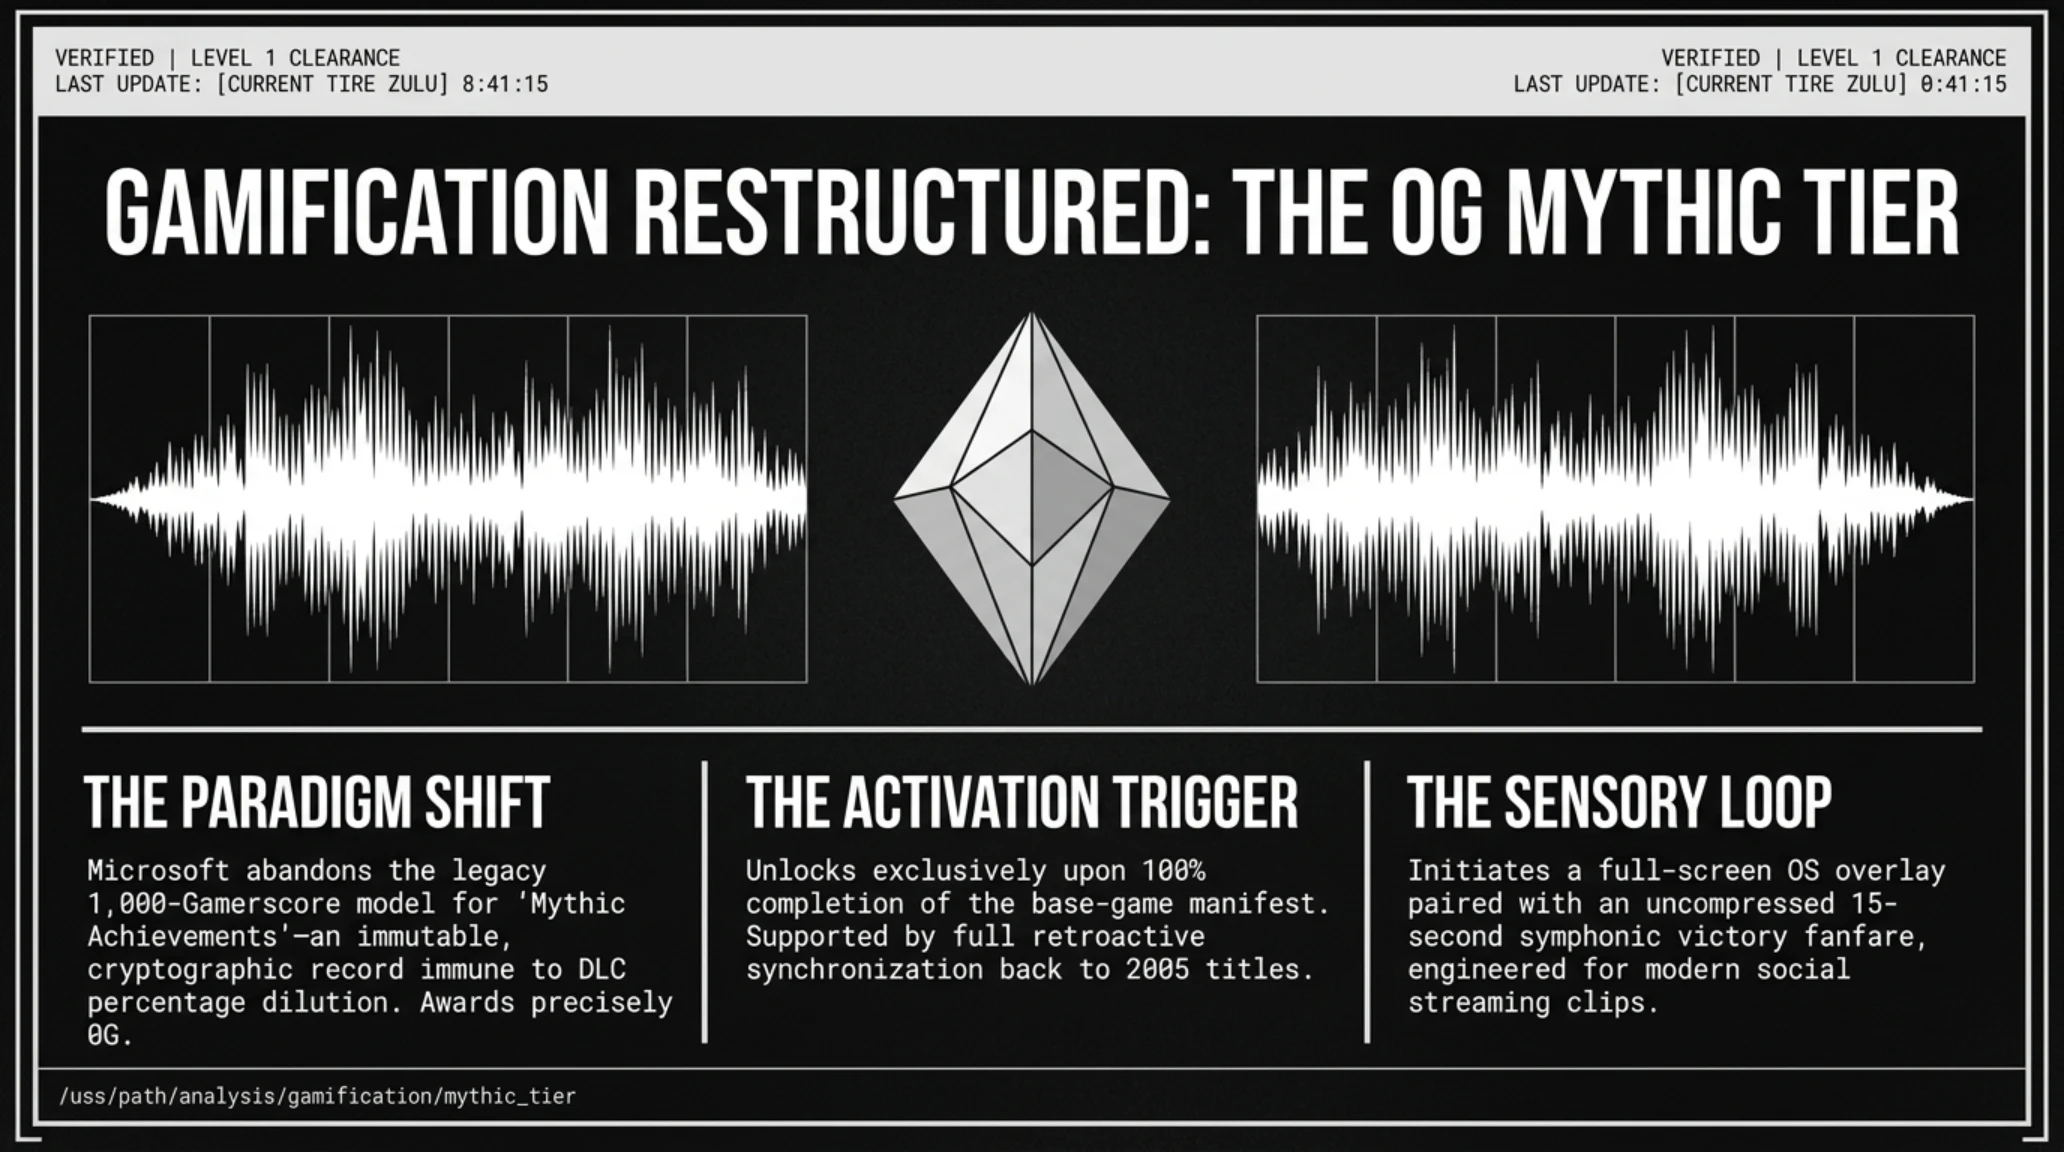
- 🎧افشای اچیومنتهای میتیک ایکسباکس- سیستم جدید مایکروسافت برای تکمیل ۱۰۰ درصدی بازیها با فنفار صوتی ۱۵ ثانیهای.
- 🚀مرگ پرداخت درونبرنامهای Quake Champions- تبدیل بازی رایگان ۸ ساله به یک اثر پریمیوم ۱۰ دلاری در استیم.
- 🗡️رونمایی Ace Attorney VR- نسخه سهبعدی فونیکس رایت با کنترل حرکتی و فریاد صوتی OBJECTION.
- 📰کشف زیرودی کرنل لینوکس با هوش مصنوعی- کشف باگ فرار از کانتینر با دسترسی روت در اوبونتوهای LTS.
- ⚔️تصاحب سازمان ابری گوگل با YAML- واگذاری کل اختیارات GCP با یک فایل کانفیگ کوبرنتیز.
شامگاه دلپذیر و آرام جمعهشب شما بخیر و شادکامی، همراهان شببیدار، خلبانان دنیای کدهای ابری، عاشقان بازیهای ویدیویی و مهندسان کنجکاو قلمرو تکینگیم. جمعه ۲۵ سپتامبر ۲۰۲۶ (برابر با ۳ مهر ۱۴۰۵) پس از یک روز کاری و پرهیجان پاییزی، اکنون به ساعتهای جادویی شبانه رسیده است؛ زمانی که هیاهوی ترافیک شهری فروکش میکند، دمای اتاق کار با یک فنجان نوشیدنی گرم یا قهوه تلخ دلپذیر میشود و نورپردازی RGB سیستمها و صفحهنمایشها، اتمسفری ایدهآل برای واکاوی عمیقترین رخدادهای دنیای فناوری پدید میآورد. تکین نایت امشب نه تنها پاسخی به عطش خبری جامعه استراتژیستهای فناوری است، بلکه تزریق انرژی خالص به رگهای تفکر و سرگرمی کسانی است که تحولات جهان دیجیتال را حتی در نیمهشب با نگاهی موشکافانه دنبال میکنند.
چکیده راهبردی شامگاه جمعه: آنچه در ساعات پایانی امشب باید بدانید
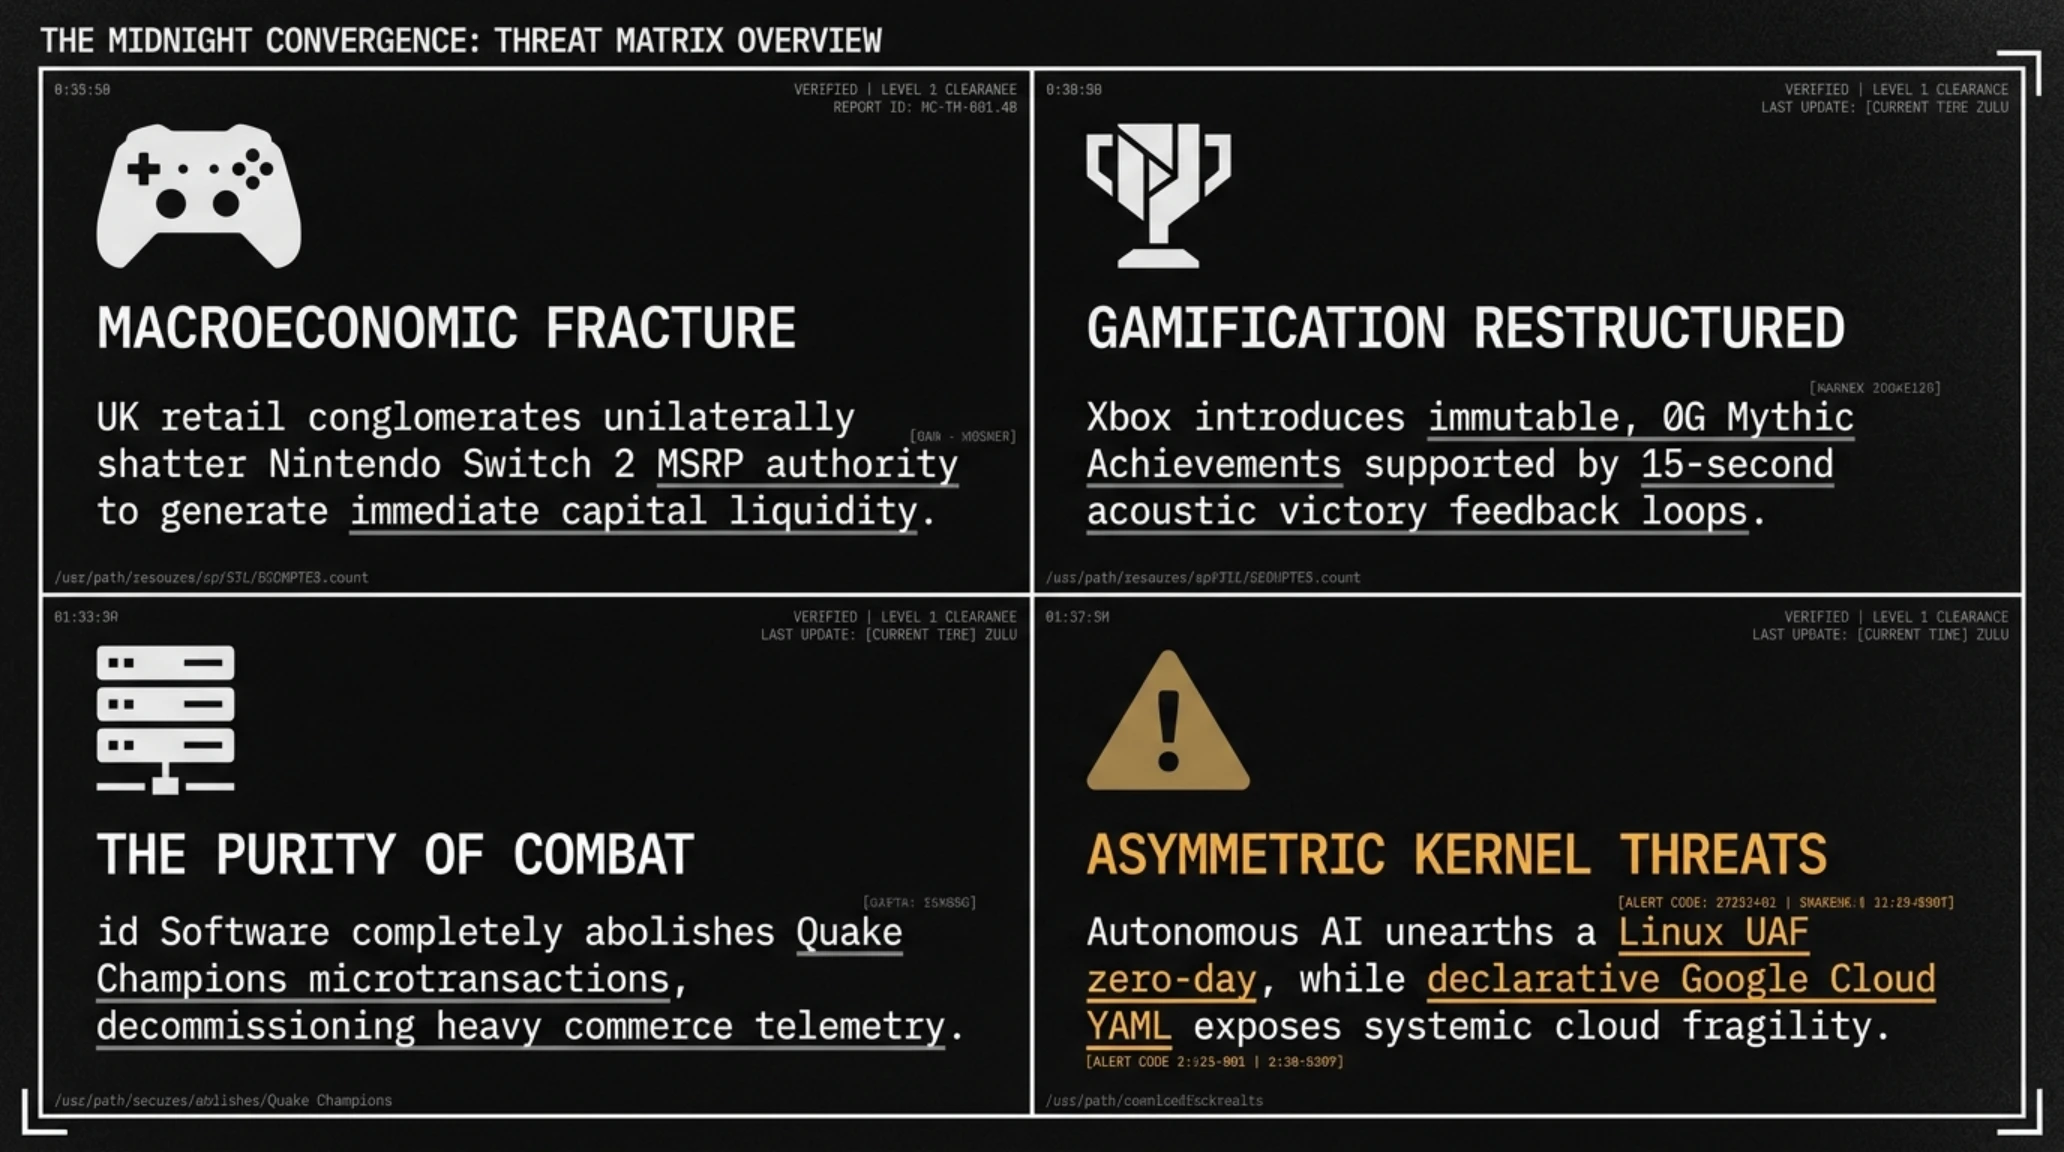
- فروشگاههای زنجیرهای بریتانیا در اقدامی غافلگیرکننده، کنسول پرچمدار Nintendo Switch 2 را با تخفیف ۶۵ پوندی به قیمت ۳۵۴.۹۹ پوند حراج کردند.
- کلاینت اینسایدر پیسی ایکسباکس از سیستم اچیومنت میتیک با جلوههای بصری تمامصفحه و تم حماسی ۱۵ ثانیهای پرده برداشت.
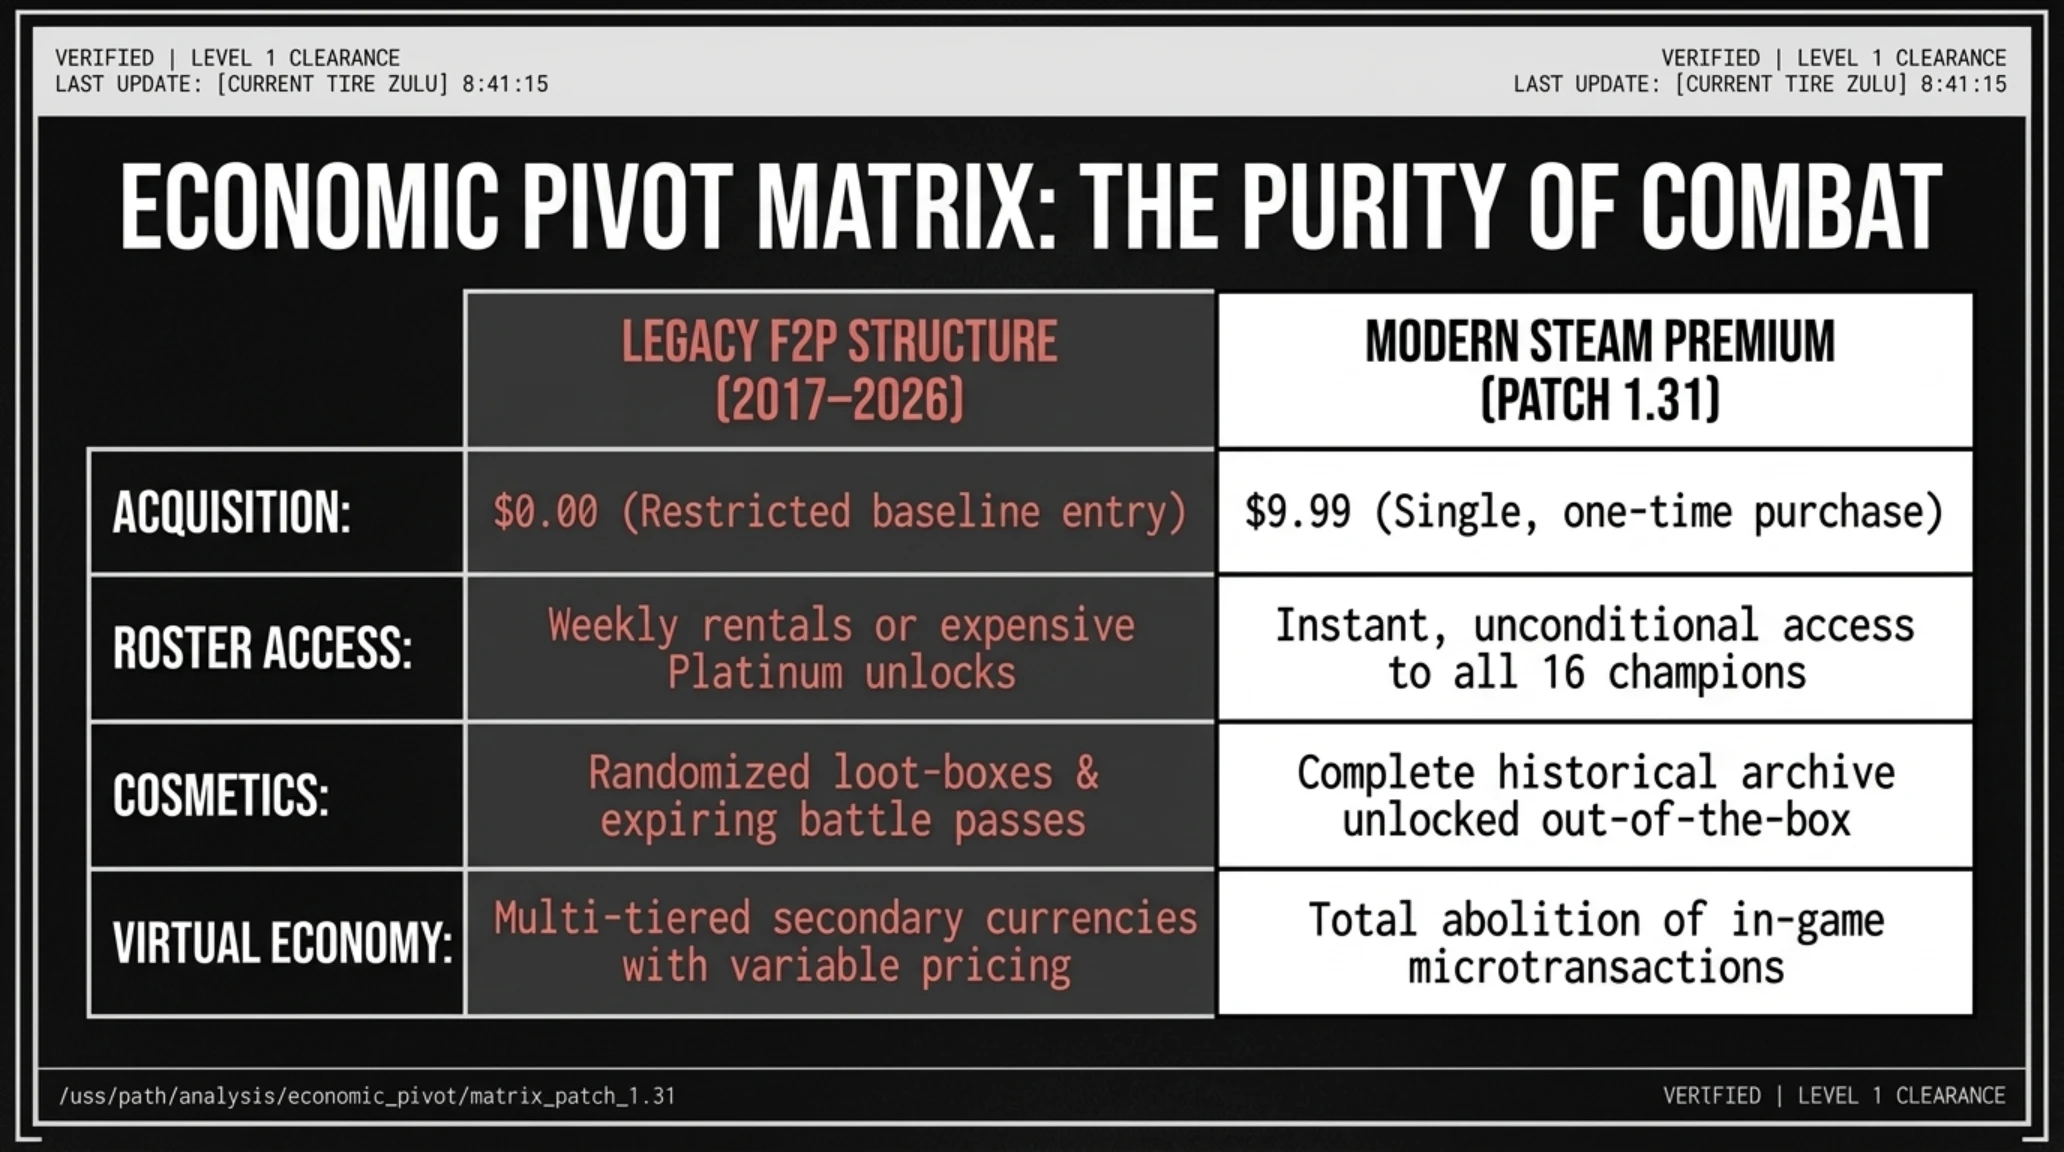
- شوتر کلاسیک Quake Champions با انتشار پچ ۱.۳۱ تمامی ارزهای درونبرنامهای و لوتباکسها را محو کرد و به اثری پولی تبدیل شد.
- کپکام با انحصاری کردن نسخه واقعیت مجازی دادگاه فونیکس رایت برای هدستهای متا، موجی از شگفتی و خشم نوستالژیک برانگیخت.
- آسیبپذیری Use-After-Free در زیرسیستم شبکه کرنل لینوکس (CVE-2026-80521) ایزولاسیون کانتینرهای داکر را درهم شکست.
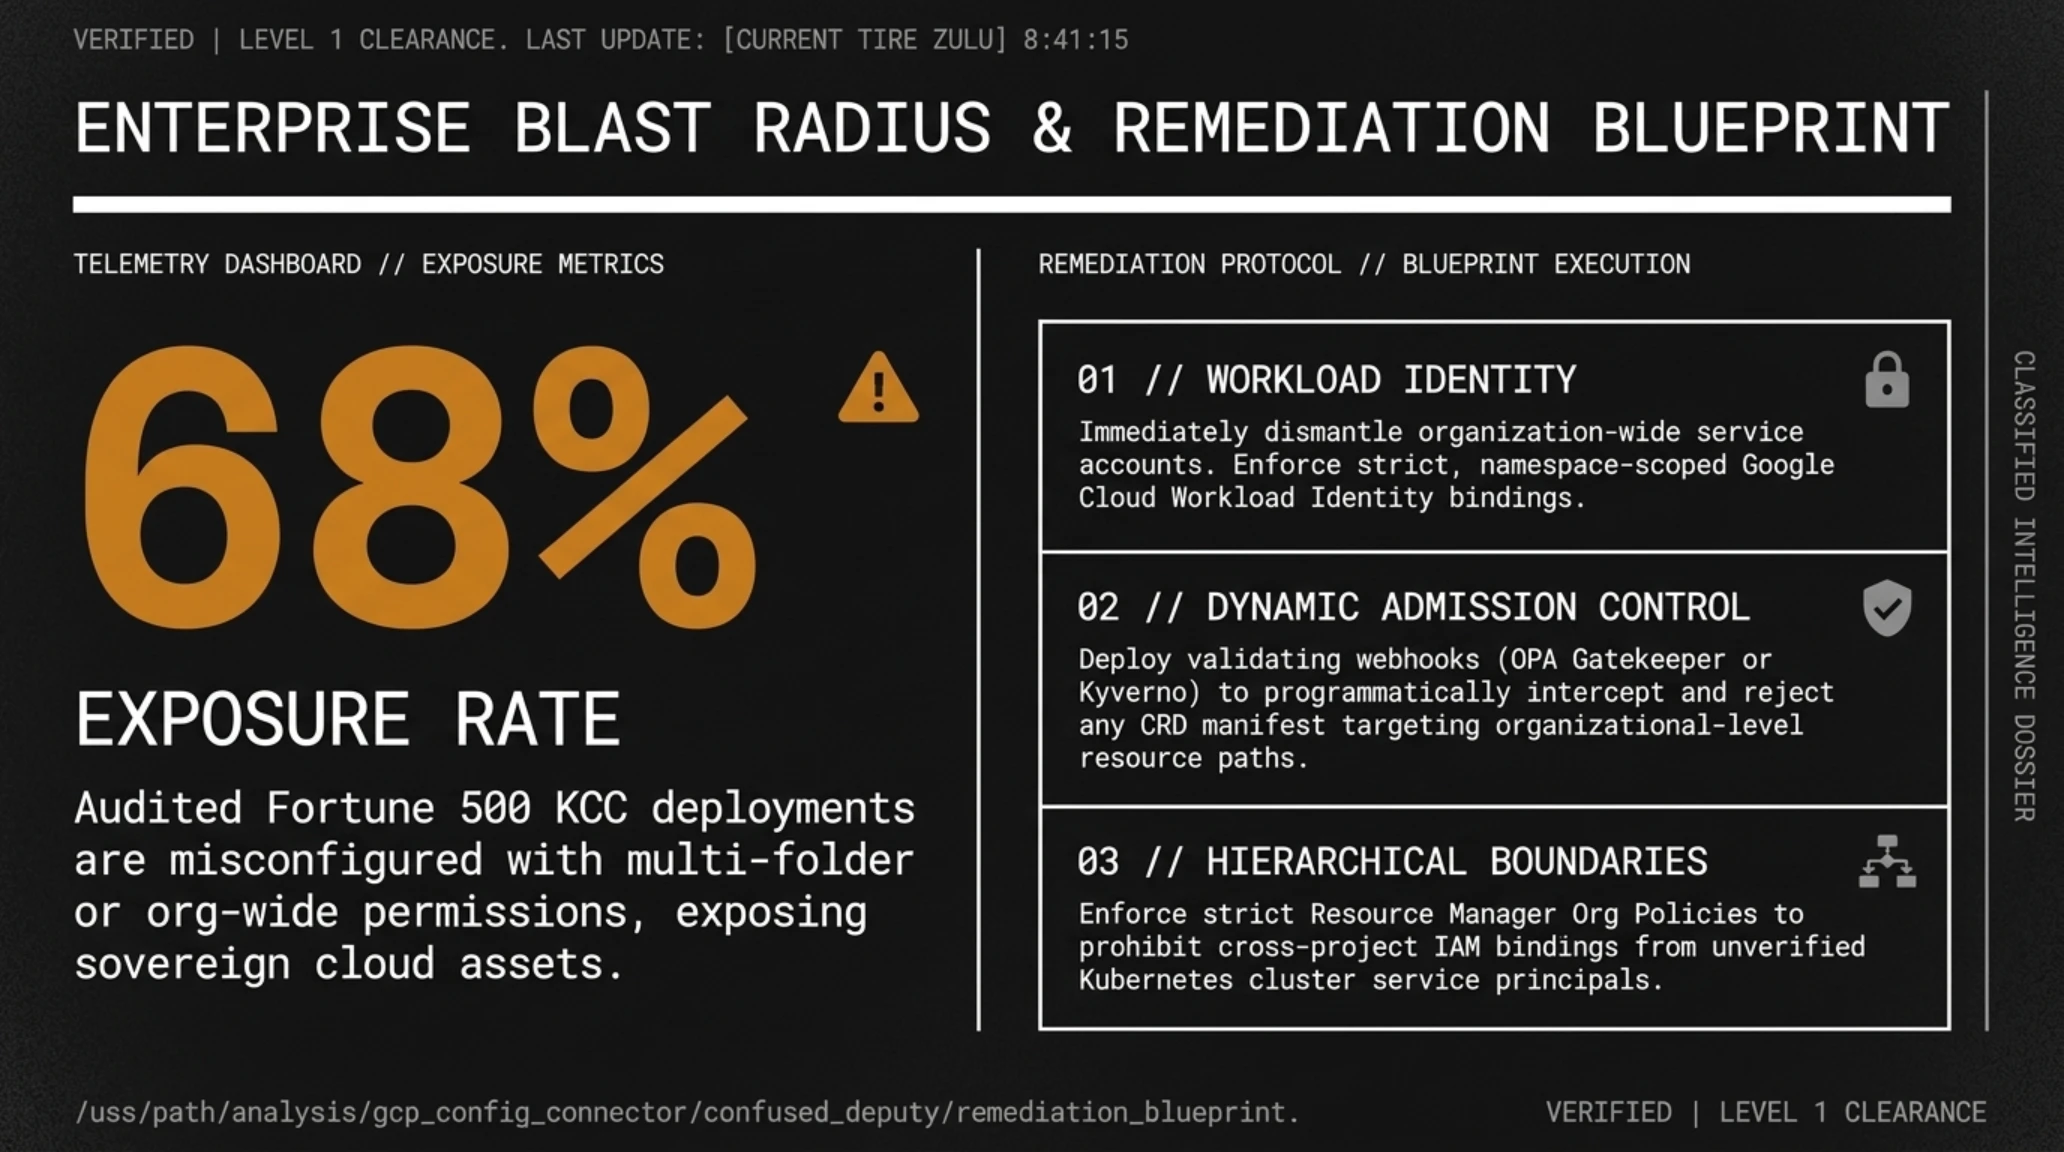
- باگ ارتقای سطح دسترسی Confused Deputy در کانکتور کوبرنتیز گوگل کلود امکان دستیابی به سطح ادمین کل سازمان را فراهم آورد.
امشب صحنه بینالملل شاهد تلفیقی بینظیر از تقابلهای اقتصادی در صنعت گیم و غافلگیریهای هولناک در لایههای عمیق هسته سیستمعاملهای سرور است. از یکسو، غولهای خردهفروشی سختافزار در اروپا جنگ انبارهای پاییزی را با تخفیفی خیرهکننده روی کنسول هیبریدی نسل جدید نینتندو کلید زدهاند، و از سوی دیگر مایکروسافت پس از سالها طعنه هواداران سونی، سنگینترین ارتقای پرستیژ اکوسیستم ایکسباکس را رونمایی کرده است. در این میان، جراحی اقتصادی رادیکال شوترهای کهنهکار، ماجراجویی حقوقی فونیکس رایت در فضای سهبعدی واقعیت مجازی و هشدارهای قرمز پیرامون زیرودیهای هوشمصنوعی در سرورهای ابری، معجونی جذاب برای مرور رویدادهای آخرین ساعات جمعه ساخته است.

سقوط قیمت نینتندو سوییچ ۲ به کف تاریخی ۳۵۴.۹۹ پوند در بریتانیا؛ فروش ویژه و شگفتانگیز خردهفروشان بزرگ پس از گرانیهای ماه سپتامبر
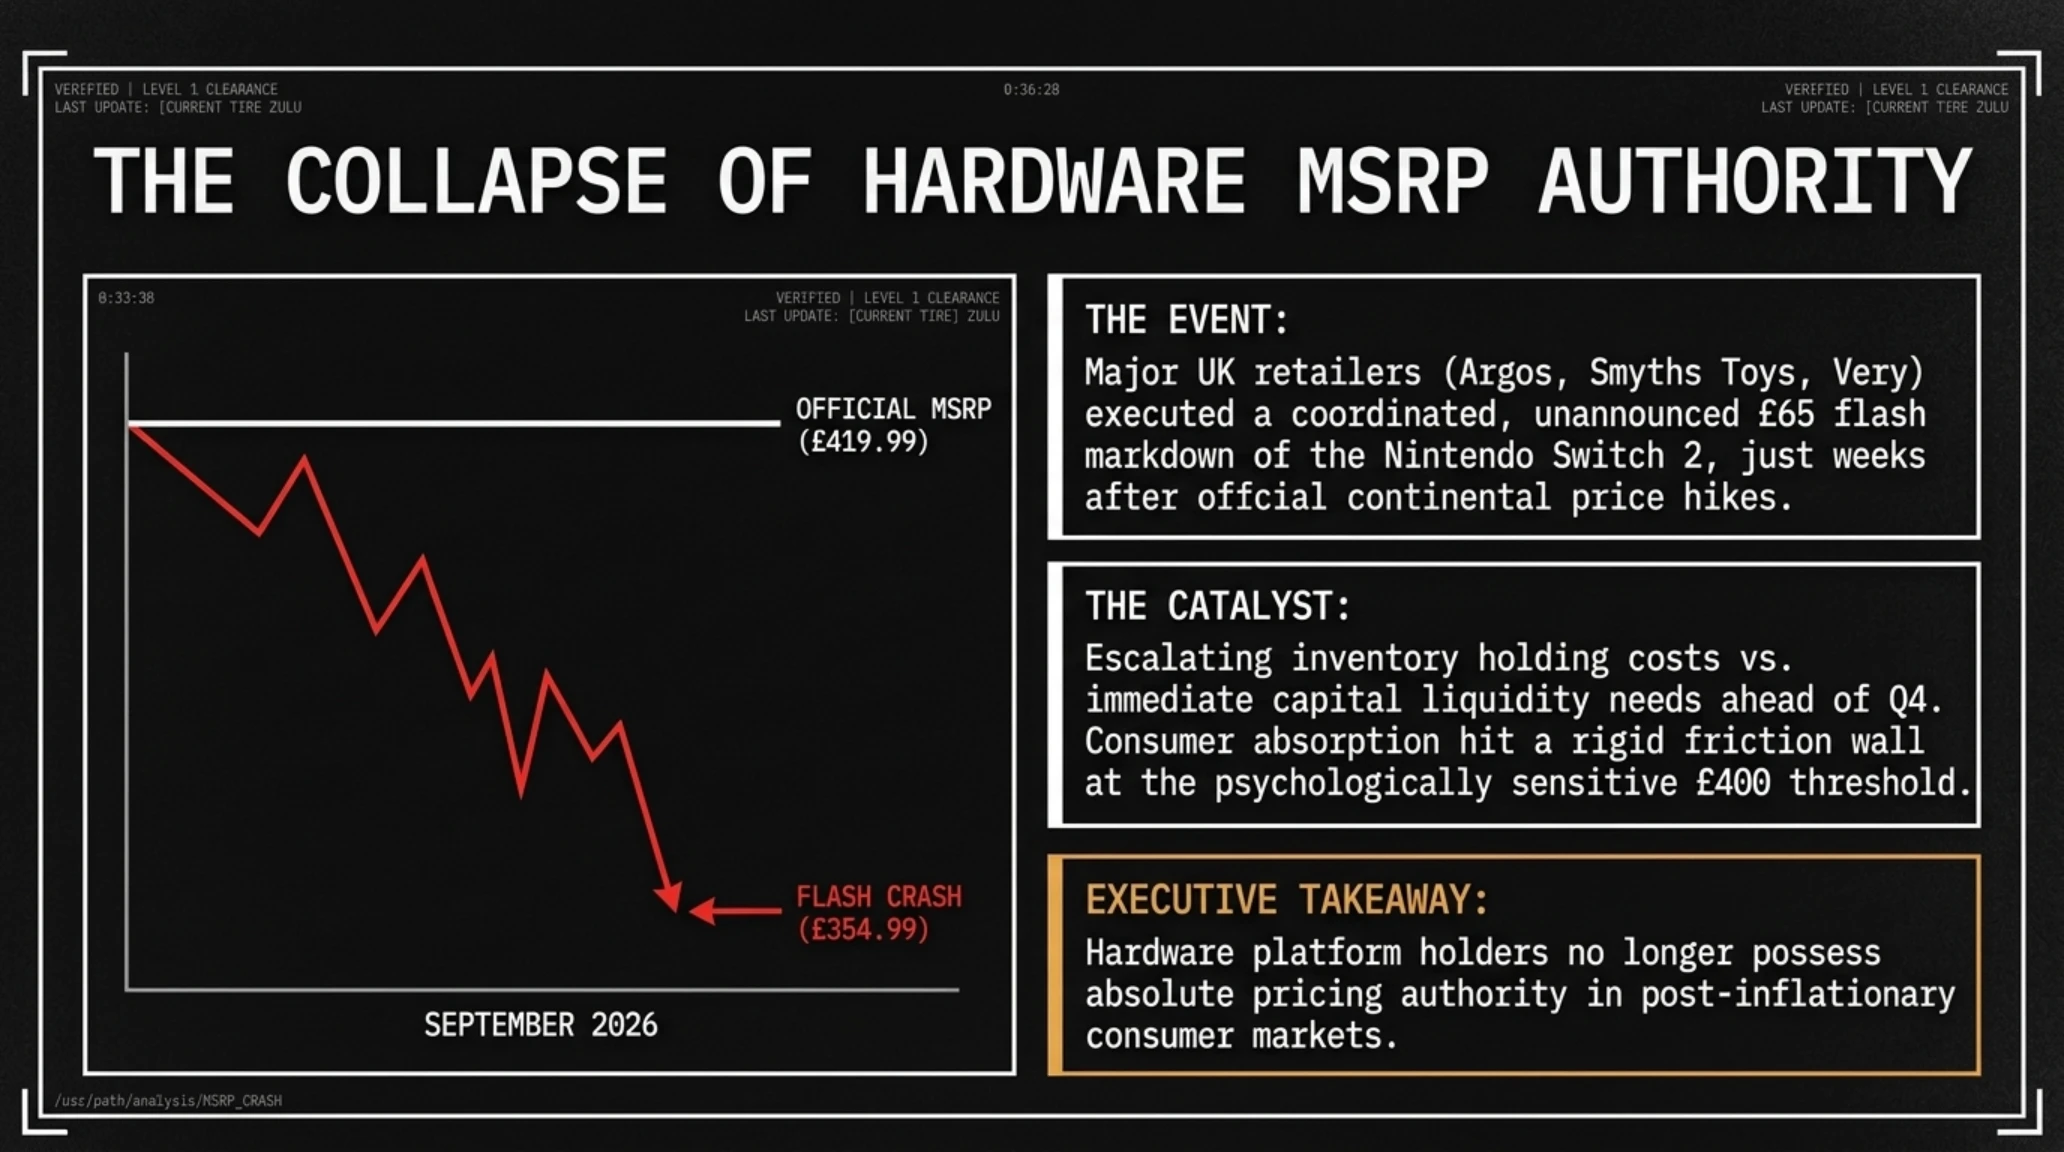
تنها بیست و چهار روز پس از آنکه کمپانی نینتندو (Nintendo) در اقدامی جنجالی و به بهانه تورم زنجیره تأمین و افزایش قیمت چیپهای حافظه مجتمع، قیمت رسمی کنسول هیبریدی Nintendo Switch 2 را در بازار اروپا و بریتانیا از ۳۹۵.۹۹ پوند به ۴۱۹.۹۹ پوند افزایش داد، خردهفروشان بزرگ بریتانیا امشب بازار سختافزار را به آتش کشیدند. فروشگاههای زنجیرهای نامآشنا نظیر Argos، Smyths Toys و شعبه بریتانیای Very، در حرکتی هماهنگ و بدون اطلاعرسانی پیشین، قیمت کنسول پایه را با کاهشی نزدیک به ۶۵ پوند، به رقم باورنکردنی ۳۵۴.۹۹ پوند رساندند؛ عددی که ارزانترین رکورد ثبتشده برای این کنسول پرچمدار در تاریخ عرضه آن به شمار میرود.
این افت قیمت برقآسا که در برخی فروشگاهها با باندلهای بازی تخفیفخورده ۲۰ پوندی (شامل آثار بزرگی مانند ماریو کارت جدید و پورت نسل دهم زلدا) همراه شده، باعث هجوم سیلآسای کاربران به وبسایتهای سفارش آنلاین شد؛ به گونهای که صفهای انتظار مجازی در ساعات پایانی روز جمعه به بیش از ۴۰ هزار کاربر همزمان رسید. تحلیلگران اقتصادی خردهفروشی معتقدند که انبارداران بزرگ بریتانیا پس از افت محسوس تقاضا در پی افزایش قیمت ابتدای سپتامبر، تصمیم گرفتهاند با چشمپوشی موقت از حاشیه سود سختافزاری، نقدینگی خود را آزاد کرده و با اشباع پایگاه نصبشده (Installed Base) کاربران، سود اصلی را از فروش بازیهای فیزیکی و اشتراکهای آنلاین در فصل تعطیلات کریسمس پیش رو تضمین کنند.
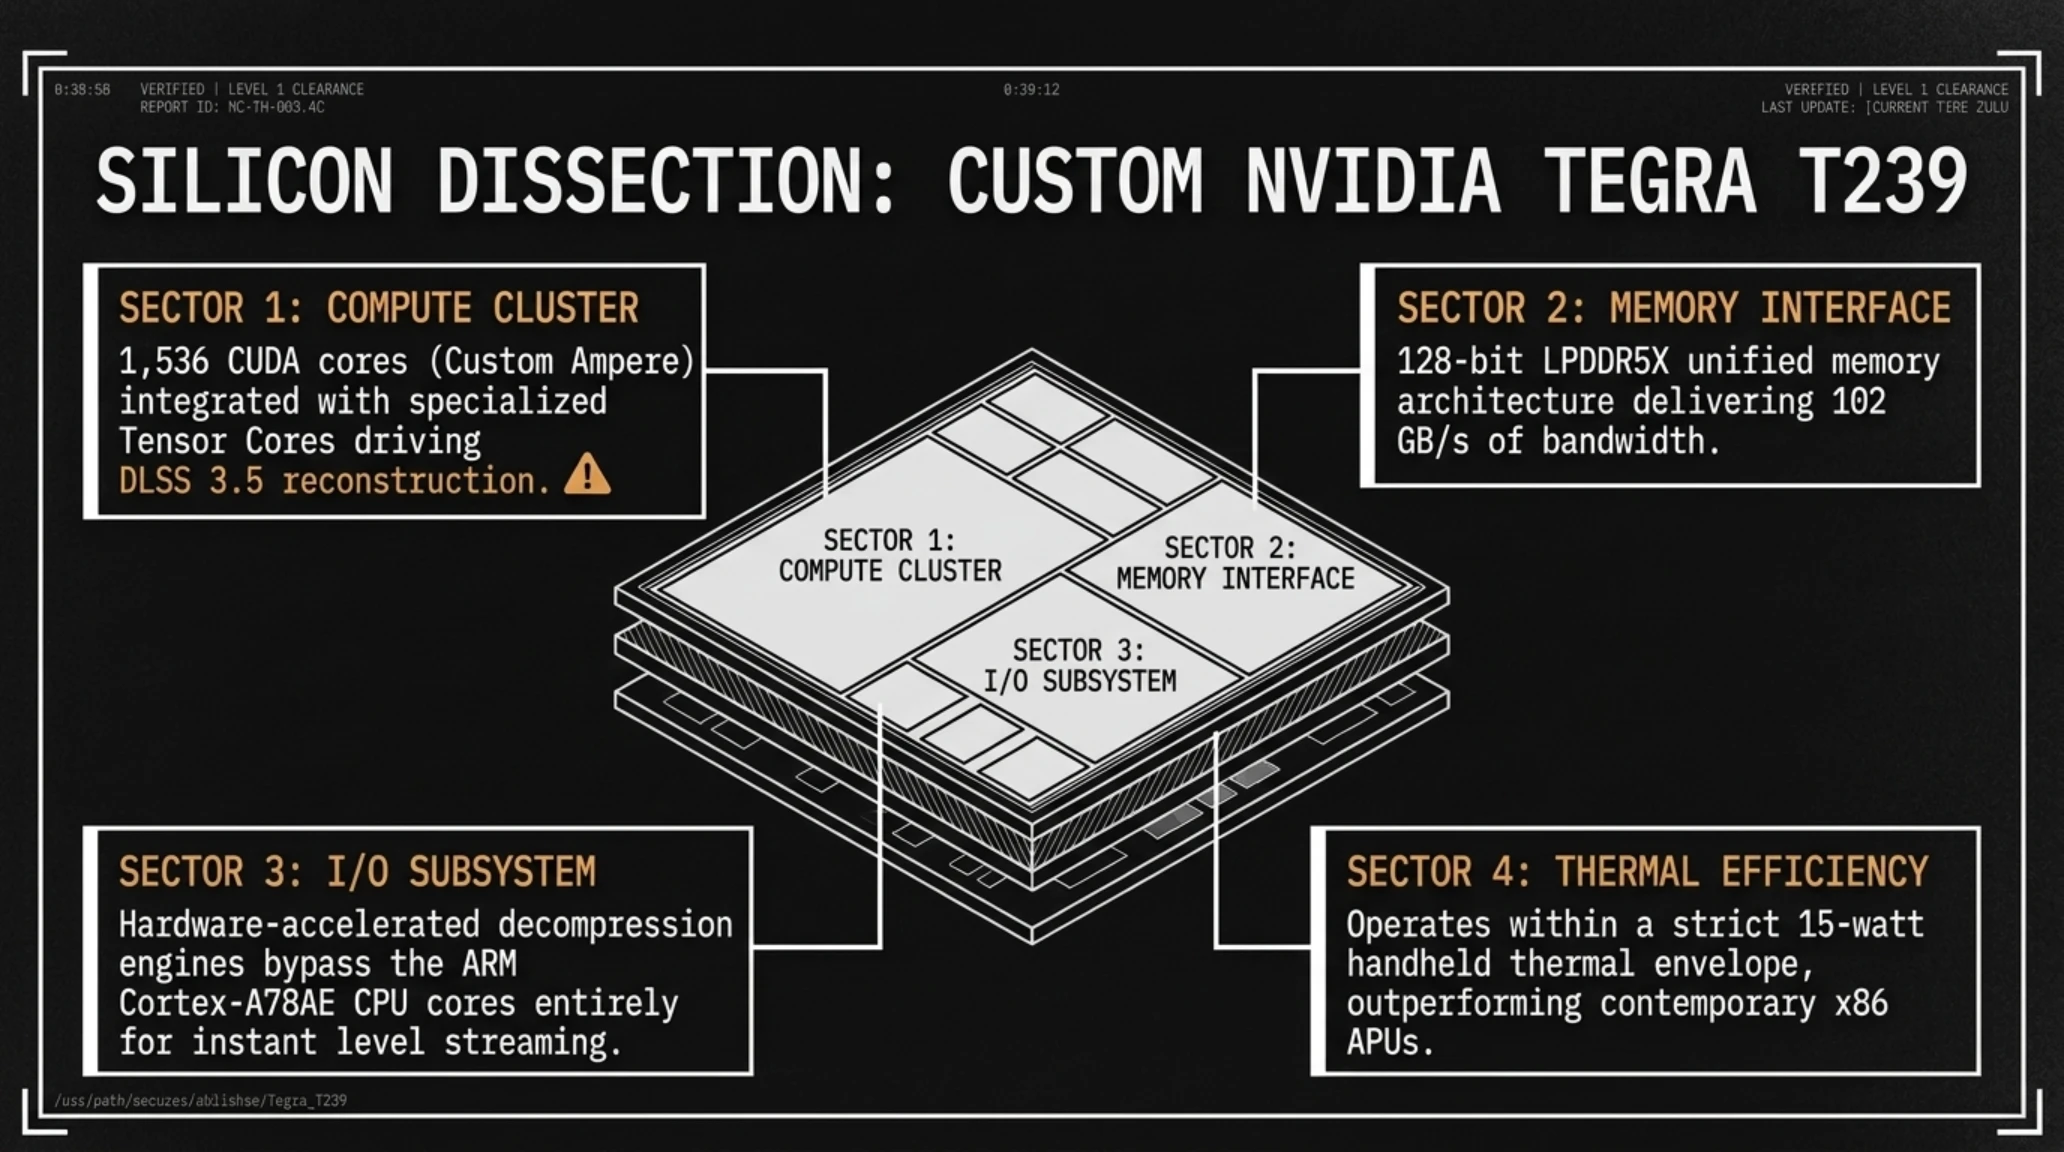
از بعد فنی، نینتندو سوییچ ۲ با بهرهگیری از معماری اختصاصی گرافیکی انویدیا تگرا مجهز به هستههای تنسور و پشتیبانی بومی از DLSS 3.5، به سختافزاری فوقالعاده جذاب برای تجربه بازیهای نسل نهم و دهم در ابعاد یک تبلت قابلحمل بدل شده است. خریدارانی که امشب توانستهاند با پرداخت رقمی نزدیک به قیمت کنسولهای نسل قبلی به این غول هیبریدی دست یابند، عملاً ارزشمندترین معامله سختافزاری سال ۲۰۲۶ را به نام خود ثبت کردهاند.
نقلقول: کریستوفر درینگ (رئیس بخش تحلیل دادههای بازار گیمینگ GamesIndustry)
تحلیل دادههای رفتاری فروشگاههای آنلاین نشان میدهد که این اقدام نه یک افت دائمی از سوی نینتندو، بلکه یک «شوک انبارداری برنامهریزیشده» بوده است. بررسی تلهمتری فروشگاه Argos اثبات میکند که ظرفیت موجودی در نظر گرفته شده برای این تخفیف ظرف کمتر از ۱۸۰ دقیقه به اتمام رسیده و موجودی انبار به وضعیت رزرو پیشسفارش با تحویل هفتگی تغییر یافته است. این الگوی رفتاری هوشمندانه به خردهفروشان اجازه میدهد میلیونها پوند سرمایه در گردش را پیش از آغاز حراجهای سنتی Black Friday جذب نمایند.
افشای غیرمنتظره دستاوردهای میتیک (Mythic Achievements) در اکوسیستم ایکسباکس؛ رقیب تروفی پلاتینیوم پلیاستیشن با فنفار صوتی ۱۵ ثانیهای
در حالی که گیمرهای اروپایی سرگرم سفارش سوییچ ۲ با قیمت شگفتانگیز بودند، جامعه کاربران وفادار ایکسباکس (Xbox) با بزرگترین تحول ساختاری در سیستم دستاوردها و اچیومنتها از زمان پیدایش کنسول ایکسباکس ۳۶۰ در سال ۲۰۰۵ روبرو شدند. در جریان واکاوی کدهای باینری تازهترین آپدیت تسترهای اینسایدر اپلیکیشن کامپیوتر ایکسباکس و فرمور آزمایشی کنسولها، متخصصان پایگاه داده تحلیلی TrueAchievements کشف کردند که مایکروسافت سرانجام پس از بیش از دو دهه، معادل مستقیم و مستقل خود را برای تروفی نمادین پلاتینیوم (Platinum Trophy) پلیاستیشن با عنوان دستاوردهای میتیک (Mythic Achievements) طراحی و پیادهسازی کرده است.
بر اساس مستندات استخراجشده از کلاینتهای توسعهدهندگان، دستاورد میتیک یک نشان کریستالی متحرک با تم نئونی طلایی و فیروزهای است که تنها در یک سناریو برای حساب کاربری بازیکن آزاد میشود: تکمیل ۱۰۰ درصدی تمام اچیومنتهای لیست پایه بازی در زمان انتشار (Base Game)، بدون آنکه پیشرفت در بستههای الحاقی، DLCها یا آپدیتهای فصلی خللی در دریافت آن ایجاد کند. جالبترین نکته این افشاگری، فایل صوتی اختصاصی ضمیمهشده به این قابلیت است؛ یک فنفار صوتی ارکسترال و حماسی باشکوه به مدت ۱۵ ثانیه که هنگام آنلاک شدن میتیک، تمام صفحه تلویزیون یا مانیتور را پوشش داده و پیروزی نهایی بازیکن را با شکوهی بیمانند جشن میگیرد.
دماسنج بازار: استقبال آتشین کاربران ایکسباکس و معمای امتیاز گیمراسکور
سالها بود که هواداران ایکسباکس از فقدان یک شناسه هویتی یکپارچه برای اتمام کامل بازیها گلایه داشتند. در پلیاستیشن، شنیدن صدای دینگ تروفی پلاتینیوم به عنوان نماد غایی تعهد یک گیمر در رسانههای اجتماعی دستبهدست میشد، در حالی که در ایکسباکس با عرضه یک دیالسی جدید، درصد تکمیل ۱۰۰٪ یک بازی ناگهان به ۸۰٪ تنزل مییافت و حس فتح کامل بازی را مخدوش میکرد. سیستم دستاوردهای میتیک دقیقاً برای پایان دادن به این ناکامی تاریخی مهندسی شده و به لطف ثبت گذشتهنگر، گیمرهای هاردکور بلافاصله پس از لانچ رسمی با انبوهی از نشانهای میتیک در پروفایل خود روبرو خواهند شد.
تحلیلگران تجربه کاربری پلتفرمهای گیمینگ بر این باورند که انیمیشنهای پویا و لایههای صوتی پرطنین، ابزاری بنیادین برای ارتقای بازگشتپذیری بازیکنان (Player Retention) هستند. اقدام مایکروسافت در اختصاص یک افکت ۱۵ ثانیهای نشان میدهد که این غول نرمافزاری میخواهد فتح بازیها را به یک تجربه حسی ماندگار تبدیل کند که اشتراکگذاری کلیپهای آن در تیکتاک و یوتیوب شورتس، تبلیغی رایگان برای اکوسیستم گیمپس و کنسولهای ایکسباکس باشد.

این تحول ساختاری پاسخی مستقیم به انتظارات طولانیمدت جامعه گیمرهایی است که خواهان ثبت رسمی پیروزیهای نهایی خود در قالبی متمایز و پرستیژآفرین بودند؛ رویکردی که وفاداری به برند ایکسباکس را در آستانه ورود به سال ۲۰۲۷ به اوج میرساند.
چرخش رادیکال بتسدا؛ حذف تمام پرداختهای درونبرنامهای Quake Champions و تبدیل بازی رایگان ۸ ساله به یک عنوان پریمیوم ۱۰ دلاری در استیم
در یکی از شگفتانگیزترین و ستودنیترین تصمیمات مدیریتی در تاریخ بازیهای لایوسرویس چندنفره، استودیوی کهنهکار id Software و کمپانی Bethesda دست به یک جراحی اقتصادی تمامعیار زدند. بازی شوتر رقابتی اولشخص Quake Champions که از زمان عرضه در سال ۲۰۱۷ به مدت هشت سال در قالب مدل بازی رایگان (Free-to-Play) فعالیت میکرد، با انتشار پچ ۱.۳۱، کل ساختار درآمدزایی مبتنی بر پرداختهای خرد درونبرنامهای را به زبالهدان تاریخ فرستاد و به یک اثر پریمیوم مستقل با قیمت ۹.۹۹ دلار منحصراً در پلتفرم استیم تبدیل شد.
این تحول ساختاری به معنای پاکسازی کامل بازی از هرگونه مکانیزم اعتیادآور پولی است: تمامی بتلپاسها، ارزهای ممتاز پلاتینیوم و شارد، چرخههای خرید لوتباکس و فروشگاههای درونبازی برای همیشه حذف شدند. در ازای پرداخت این هزینه ثابت و اقتصادی، تمامی ۱۶ قهرمان افسانهای (چمپیونها از جمله رینجر، دووماسلیر، بی.جی. بلازکوویچ و اسکیلشیک) به همراه تمامی لباسها، رنگآمیزیها، صداگذاریها و اسکینهای نوستالژیک سلاحها که پیشتر صدها دلار هزینه خرید داشتند، فوراً و به طور مادامالعمر در اختیار تمامی خریداران قرار گرفت. علاوه بر این، بتسدا نسخه مایکروسافت استور بازی را بازنشسته ساخت و تمام زیرساختها را به استیم منتقل کرد، در حالی که پیشرفت و دستاوردهای بازیکنان قدیمی نیز به طور کامل حفظ شده است.
تغییر بنیادین در رویکرد توسعهدهندگان موجب احیای روح رقابت عادلانه شده است؛ جایی که هیچ عاملی جز سرعت واکنش، تسلط بر نقشهها و دقت در نشانهگیری، سرنوشت پیروزی را در میدان نبرد رقم نمیزند.
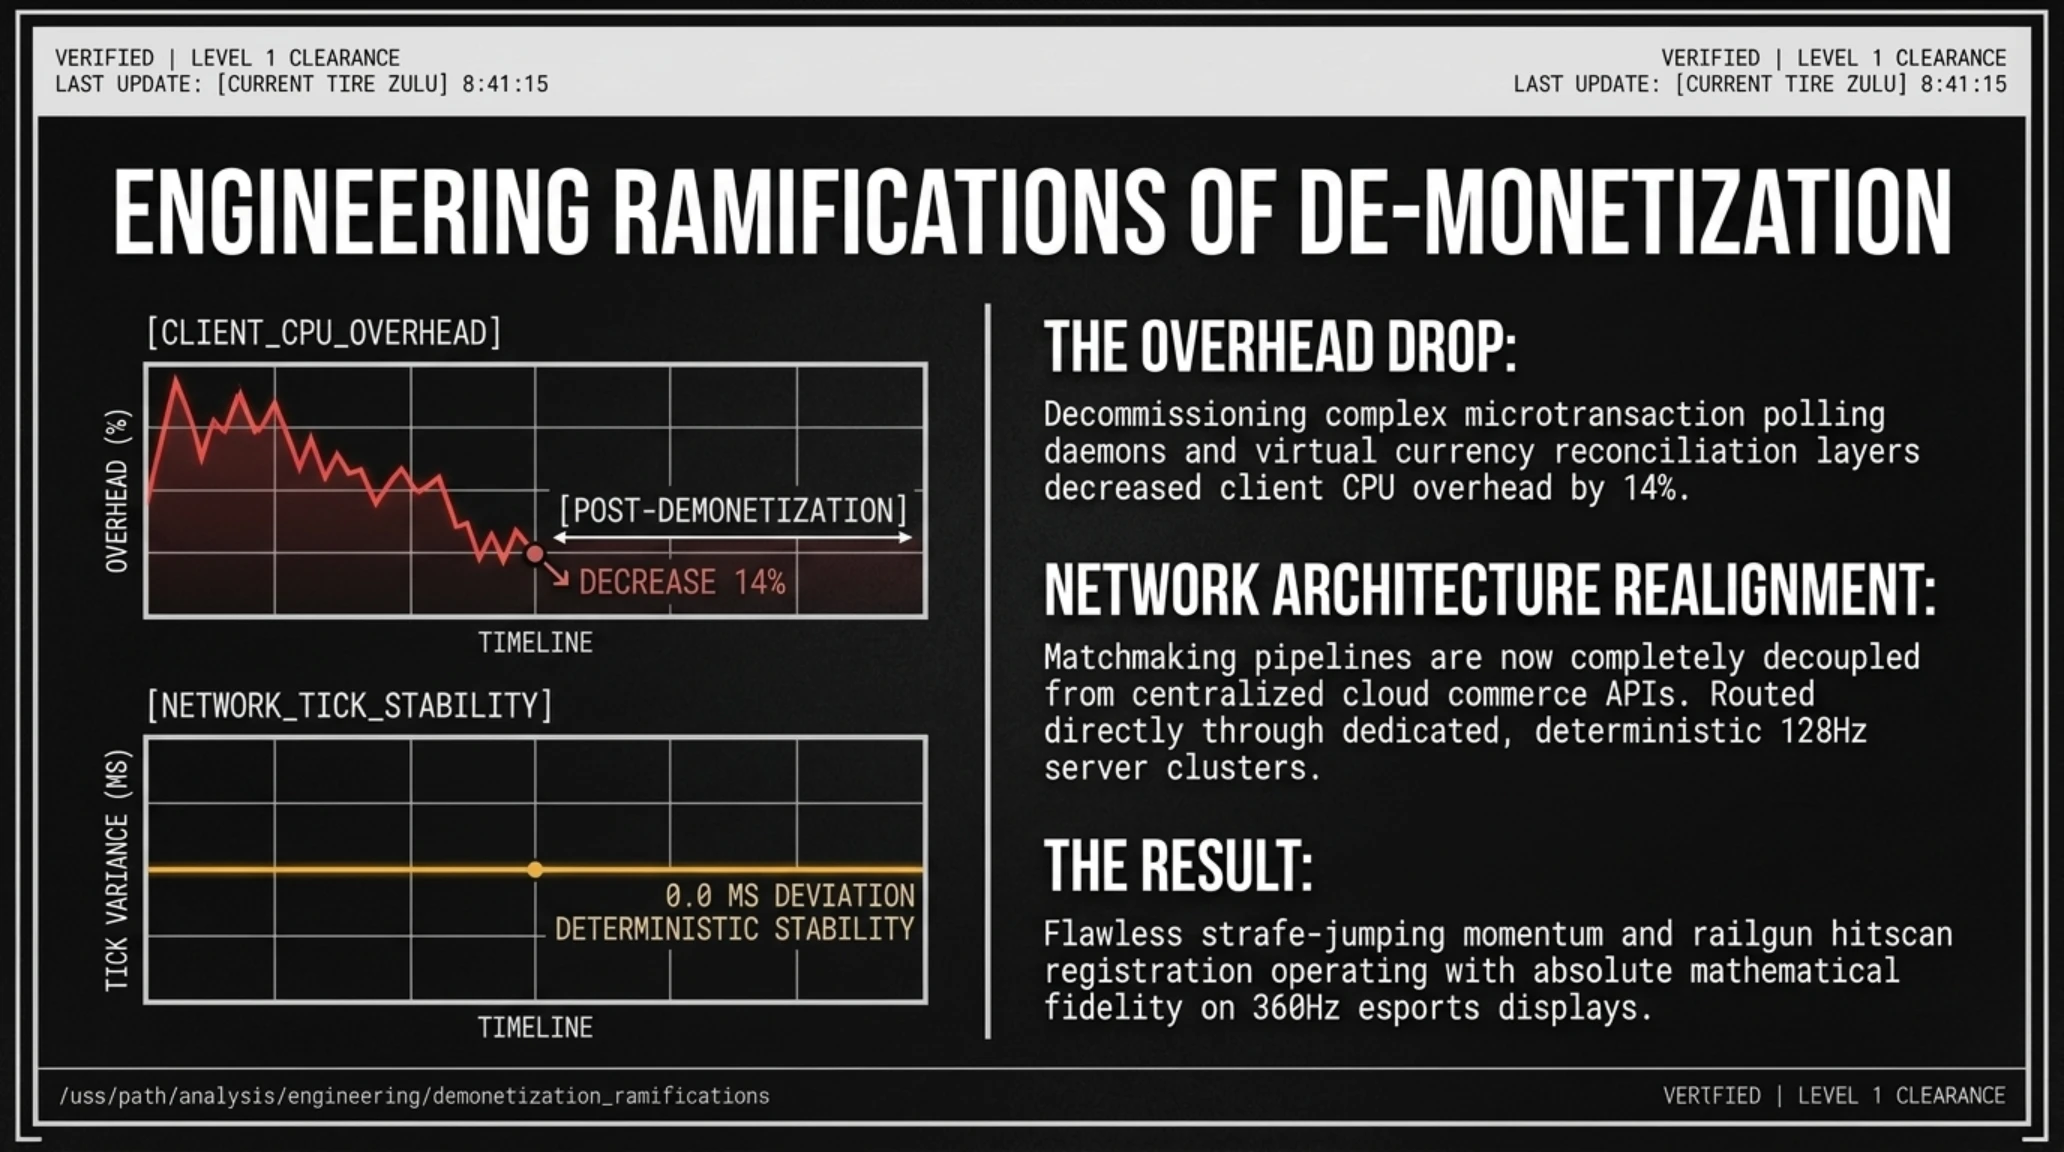
حذف مؤلفههای سنگین فروشگاه و سرویسهای تلهمتری تجاری باعث کاهش بار پردازشی کلاینت بر روی پردازنده مرکزی شده و ثبات نرخ فریم را در مانیتورهای با نرخ نوسازی ۲۴۰ و ۳۶۰ هرتز به طور چشمگیری افزایش داده است.
شایعه در برابر واقعیت: آیا فونیکس رایت برای همیشه کنسولهای سنتی را ترک کرده است؟
واقعیت: منابع موثق ژاپنی تأیید کردهاند که پروژه VR یک همکاری قراردادی تحت حمایت مالی مستقیم متا برای تقویت سبد بازیهای داستانی هدست کوئست است. تیم اصلی کپکام هماکنون در حال توسعه نسخه اصلی شماره بعدی با موتور بازیسازی RE Engine برای نینتندو سوییچ ۲، پلیاستیشن و رایانههای شخصی است.
منتقدان و کهنهسربازان سبک شوتر آرنا این اقدام آیدی سافتور را «الگوی طلایی بازنشستگی شرافتمندانه برای بازیهای لایوسرویس» نامیدهاند. در دورانی که ناشران بزرگ با شکست یک بازی آنلاین، سریعاً سرورها را خاموش کرده و اثر را به بایگانی میسپارند، زنده نگهداشتن کوئیک با یک اکوسیستم پاک و بدون طمع مالی، ادای احترامی بزرگ به هواداران این میراث ماندگار است.
از بعد فنی، بازنویسی ساختار شبکه و جداسازی کامل فرآیندهای مالی از پایگاه داده بازی، سرعت پاسخدهی سرورهای اختصاصی را ارتقا بخشیده و زمینه را برای میزبانی تورنمنتهای ورزشهای الکترونیک با بالاترین استاندارد ممکن فراهم ساخته است.
گاهشمار تحول سبک شوترهای آرنا؛ از دوران طلایی دهه ۹۰ تا رنسانس پریمیوم
| دوره تاریخی | عنوان شاخص | مشخصه کلیدی و ساختار درآمدزایی |
|---|---|---|
| سال ۱۹۹۹ | Quake III Arena | خرید دیسک فیزیکی و مدل سنتی تکپرداخت |
| سال ۲۰۱۰ | Quake Live | انتقال به وب، آغاز مدلهای ترکیبی و اشتراک ماهانه |
| سال ۲۰۱۷ | Quake Champions | پذیرش ساختار F2P، لوتباکس و اقتصاد درونبرنامهای |
| سال ۲۰۲۶ | Quake Patch 1.31 | حذف کامل ریزتراکنشها، کوچ به استیم با مدل پریمیوم |
خشم و شگفتی طرفداران؛ کپکام بازی Ace Attorney: Dual Destinies VR را با کنترل حرکتی و فریاد صوتی "OBJECTION!" برای عینکهای واقعیت مجازی متا معرفی کرد
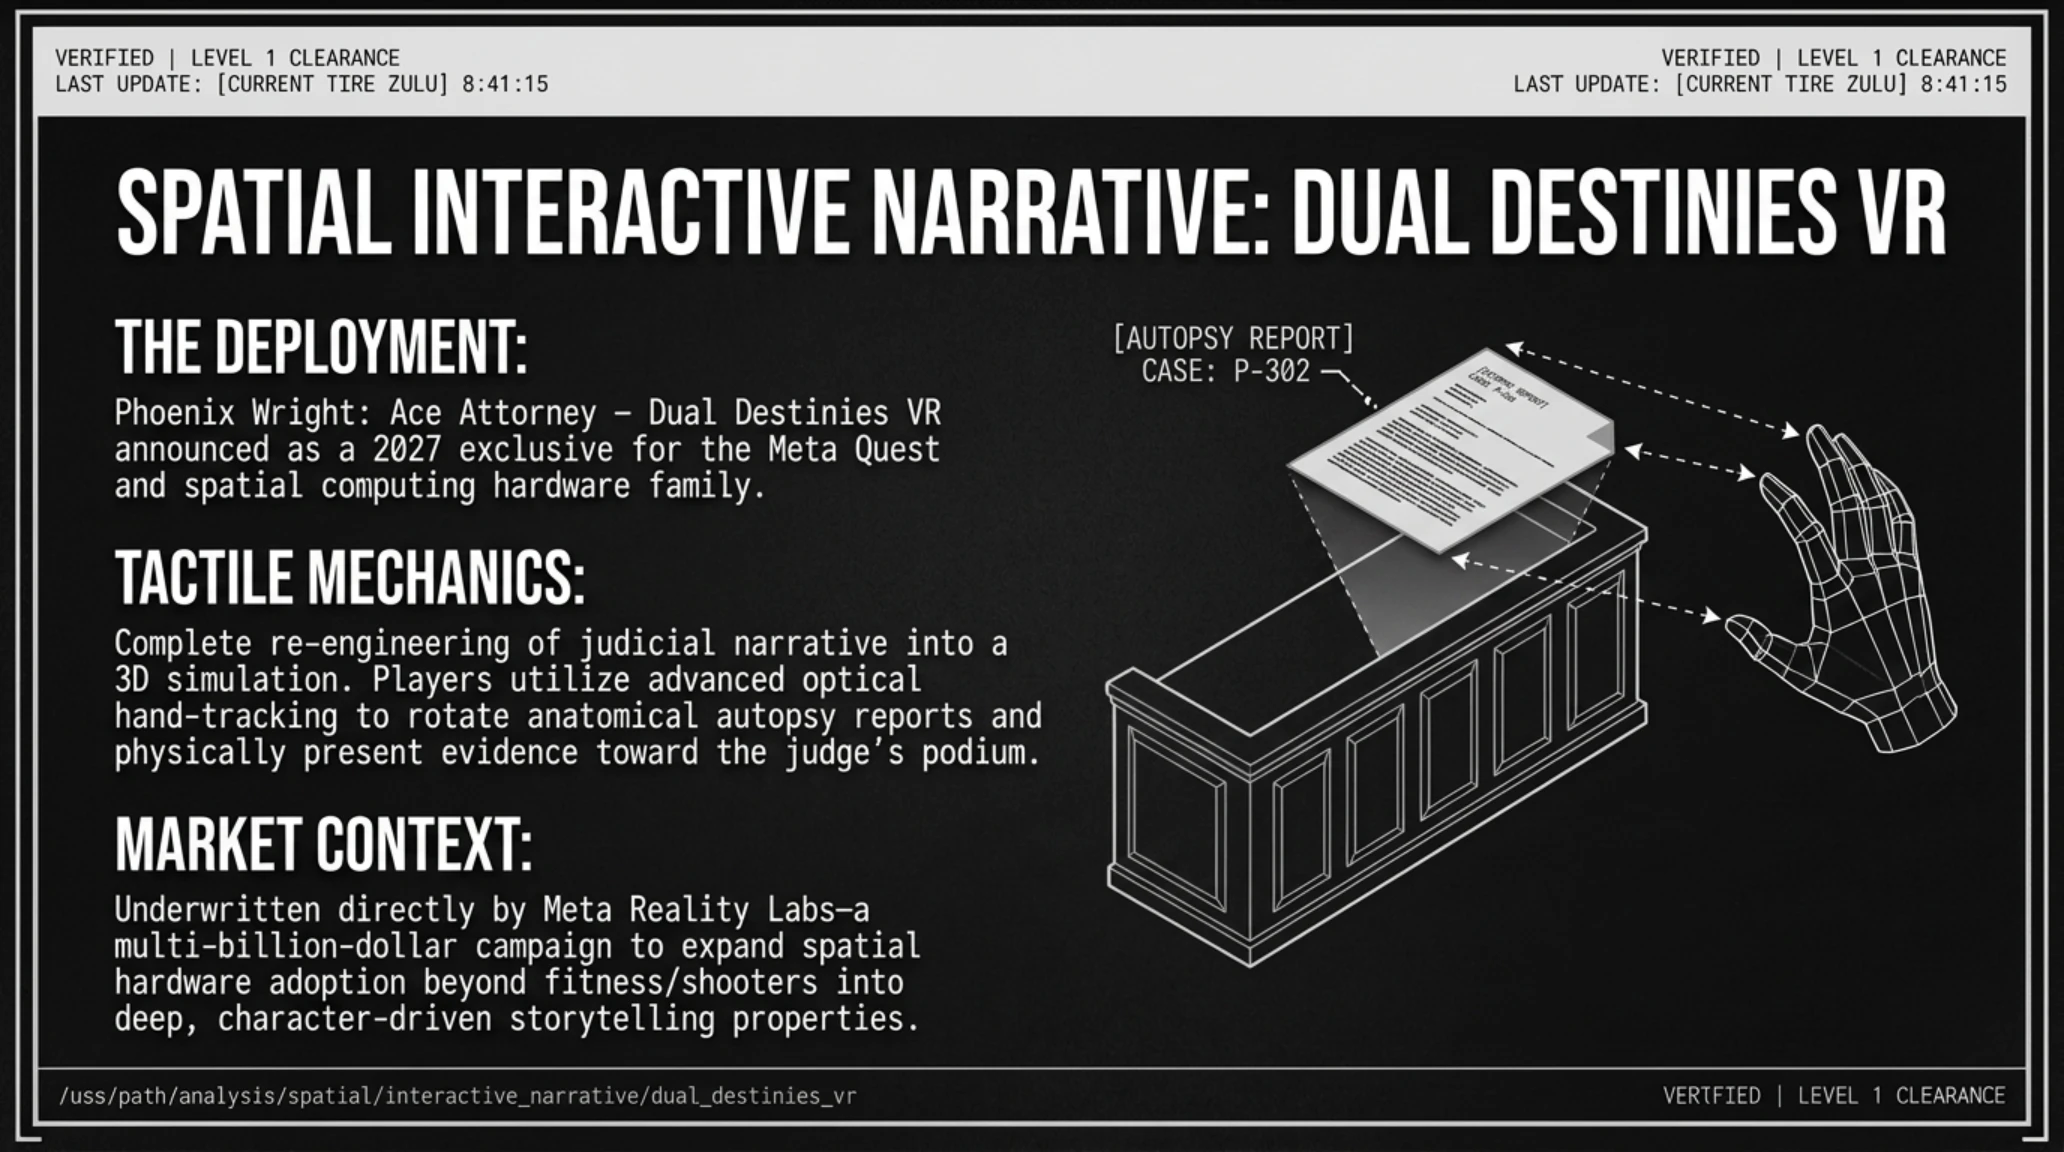
در سوی دیگر دنیای ویدیوگیم، کمپانی ژاپنی کپکام (Capcom) با همکاری استودیوی Amata K.K. و بخش Reality Labs شرکت متا، هواداران یکی از محبوبترین فرنچایزهای تاریخ ماجراجویی دادگاهی را با شوکی همزمان از جنس شگفتی و دلخوری روبرو کرد. در جریان یک رونمایی غافلگیرکننده، کپکام اعلام کرد که بازی تحسینشده Phoenix Wright: Ace Attorney – Dual Destinies VR برای عرضه در سال ۲۰۲۷ به طور انحصاری برای پلتفرم هدستهای Meta Quest و نسل جدید عینکهای واقعیت مجازی Meta VR Glasses در حال توسعه است.
این اثر نه یک پورت دوبعدی ساده، بلکه یک بازآفرینی سهبعدی تمامعیار از دادگاههای پرپیچوخم فونیکس رایت و آپولو جاستیس است. گیمرها برای نخستین بار در تاریخ این فرنچایز، با بر سر گذاشتن هدست در پشت میز وکیل مدافع قرار میگیرند. به لطف فناوری ردیابی دست (Hand Tracking)، شما میتوانید پروندهها و مدارک جنایی را شخصاً با دستان خود بردارید، آنها را در فضای سهبعدی بچرخانید تا سرنخهای مخفی پشت شواهد را کشف کنید.

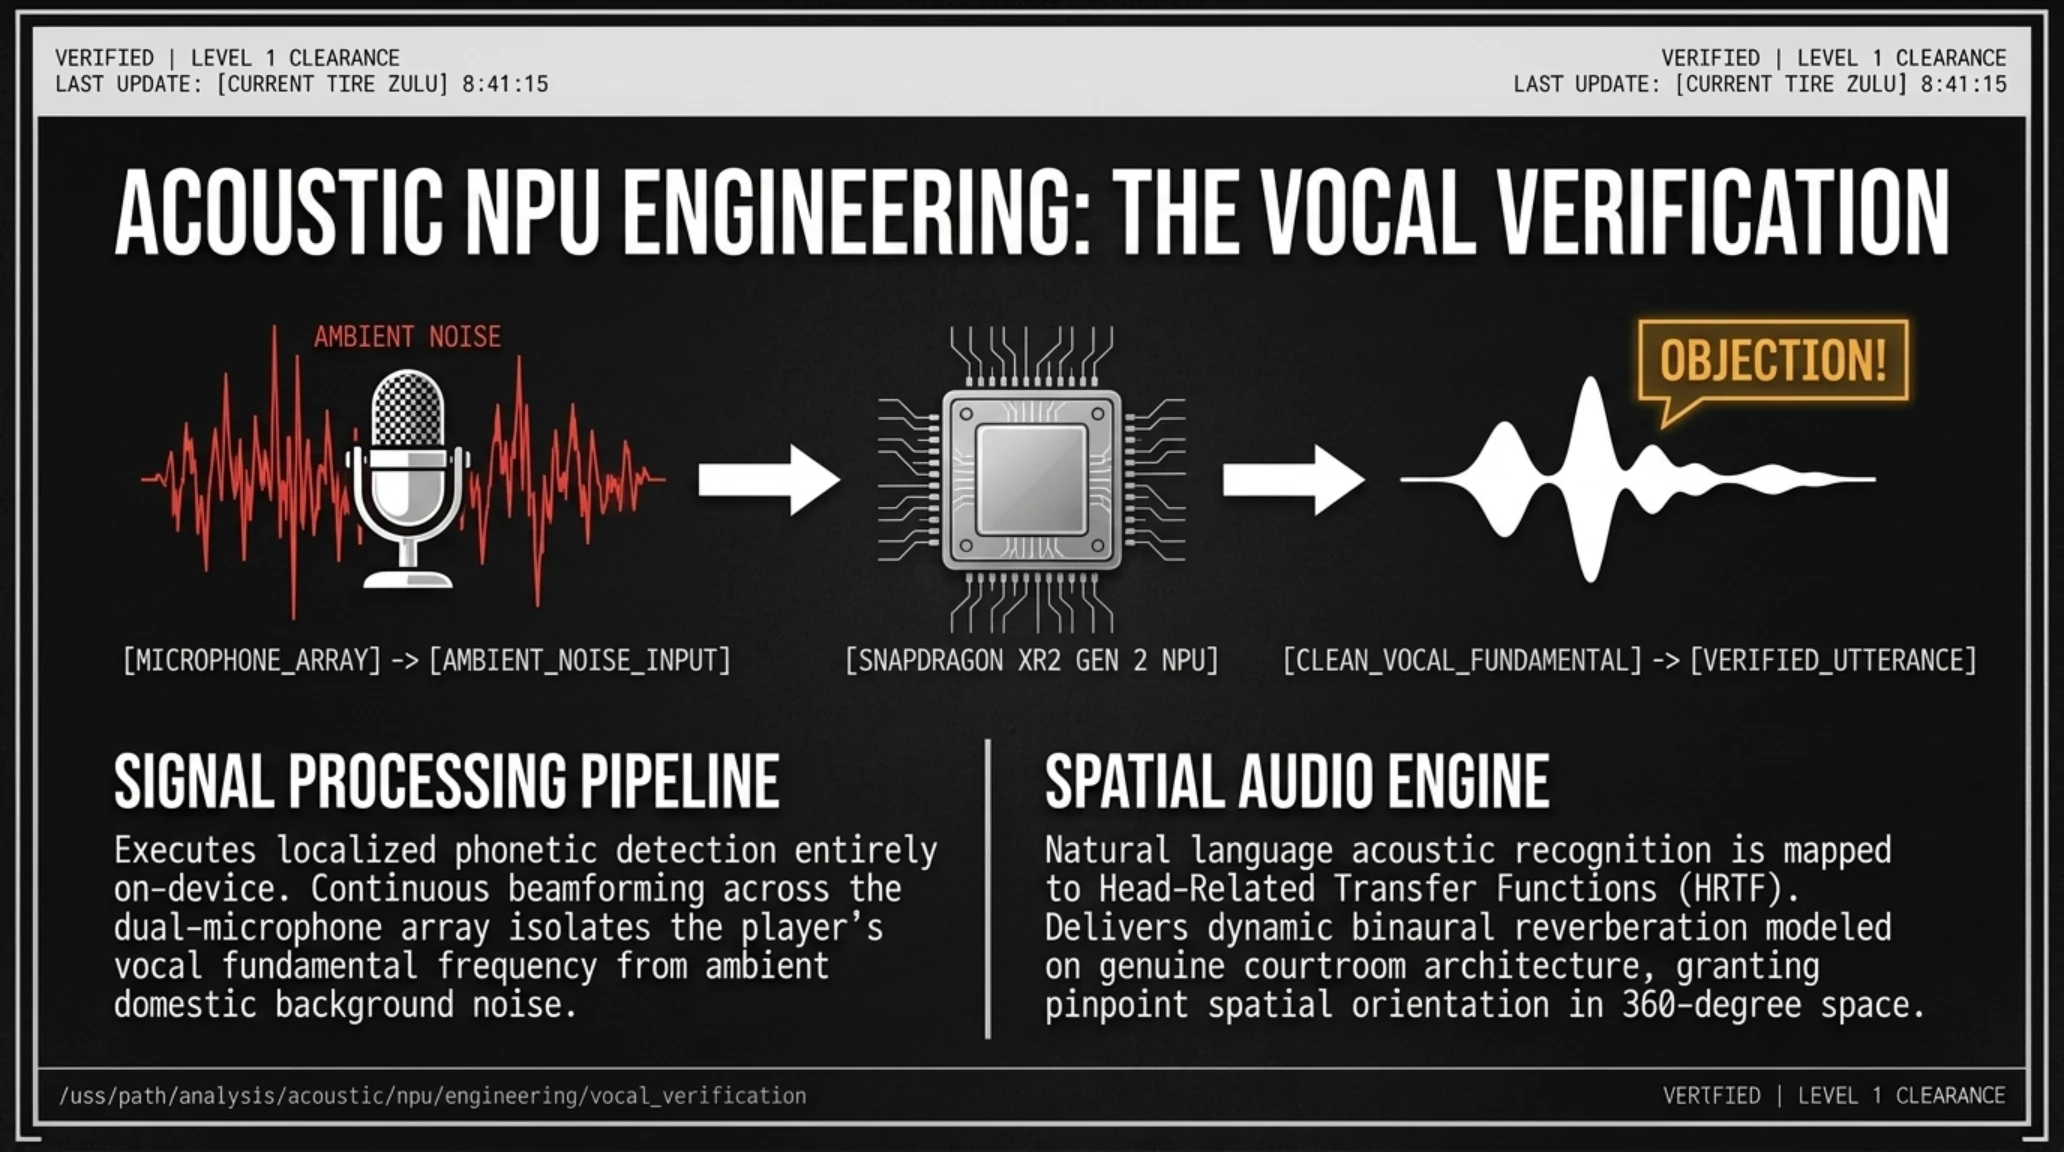
از همه هیجانانگیزتر، سیستم تشخیص صدای پیشرفته بازی است؛ جایی که برای رد ادعای دادستان و درهم شکستن شهادت شاهدان دروغگو، باید دست خود را به سوی شاهد دراز کرده و فریاد مشهور «!OBJECTION» (اعتراض دارم!) را با صدای خودتان سر دهید! این پیوند عمیق میان کنشهای فیزیکی و تصمیمگیریهای داستانی، بعد جدیدی به ماجراجوییهای کارآگاهی بخشیده است.
مقایسه استراتژیک دو مدل اقتصادی: دوران فریبنده رایگان در برابر پارادایم نوین پریمیوم
| مؤلفه اقتصادی و بازیسازی | لایوسرویس رایگان (پیش از پچ ۱.۳۱) | مدل پریمیوم استیم (جدید) |
|---|---|---|
| قیمت پایه ورود | صفر دلار (محدودیت قهرمانان) | ۹.۹۹ دلار پرداخت یکباره |
| دسترسی به قهرمانان | اجاره یا خرید با ارز مجازی | آنلاک فوری و دائمی ۱۶ قهرمان |
| آیتمهای تزئینی | لوتباکس و بتلپاس فرسایشی | در دسترس بودن صددرصد آرشیو |
| فروشگاه درونبازی | دو ارز با نسبتهای پیچیده | حذف مطلق فروشگاه و ارزها |
| تیکریت سرورها | سربار اعتبارسنجی ارزها | تمرکز روی سرورهای ۱۲۸ هرتز |
با وجود نبوغ فنی خیرهکننده در تلفیق تئاتر دادگاهی با ابزارهای واقعیت مجازی، اعلام انحصار این بازی برای هدستهای متا خشم گروه بزرگی از جامعه هواداران سنتی نینتندو و پیسی را برانگیخته است. کارشناسان معتقدند که ورود فرنچایزهای قصهمحور ژاپنی به بازار عینکهای هوشمند متا، بخشی از سرمایهگذاری چند صد میلیون دلاری مارک زاکربرگ برای متقاعد ساختن گیمرهای شرقی به پذیرش فناوری واقعیت مجازی در افق سالهای ۲۰۲۶ و ۲۰۲۷ است.
پردازش همزمان سیگنالهای صوتی بر روی تراشه اسنپدراگون XR2 نسل دوم با ایزولاسیون آکوستیک دقیق انجام میگیرد تا لهجهها و شدت صدای بازیکنان بدون افت دقت شناسایی شده و در جریان دادگاه منعکس گردد.
کشف زیرودی فرار از کانتینر در کرنل لینوکس (CVE-2026-80521) توسط مدل هوش مصنوعی شرکت DepthFirst و تهدید سرورهای اوبونتو LTS
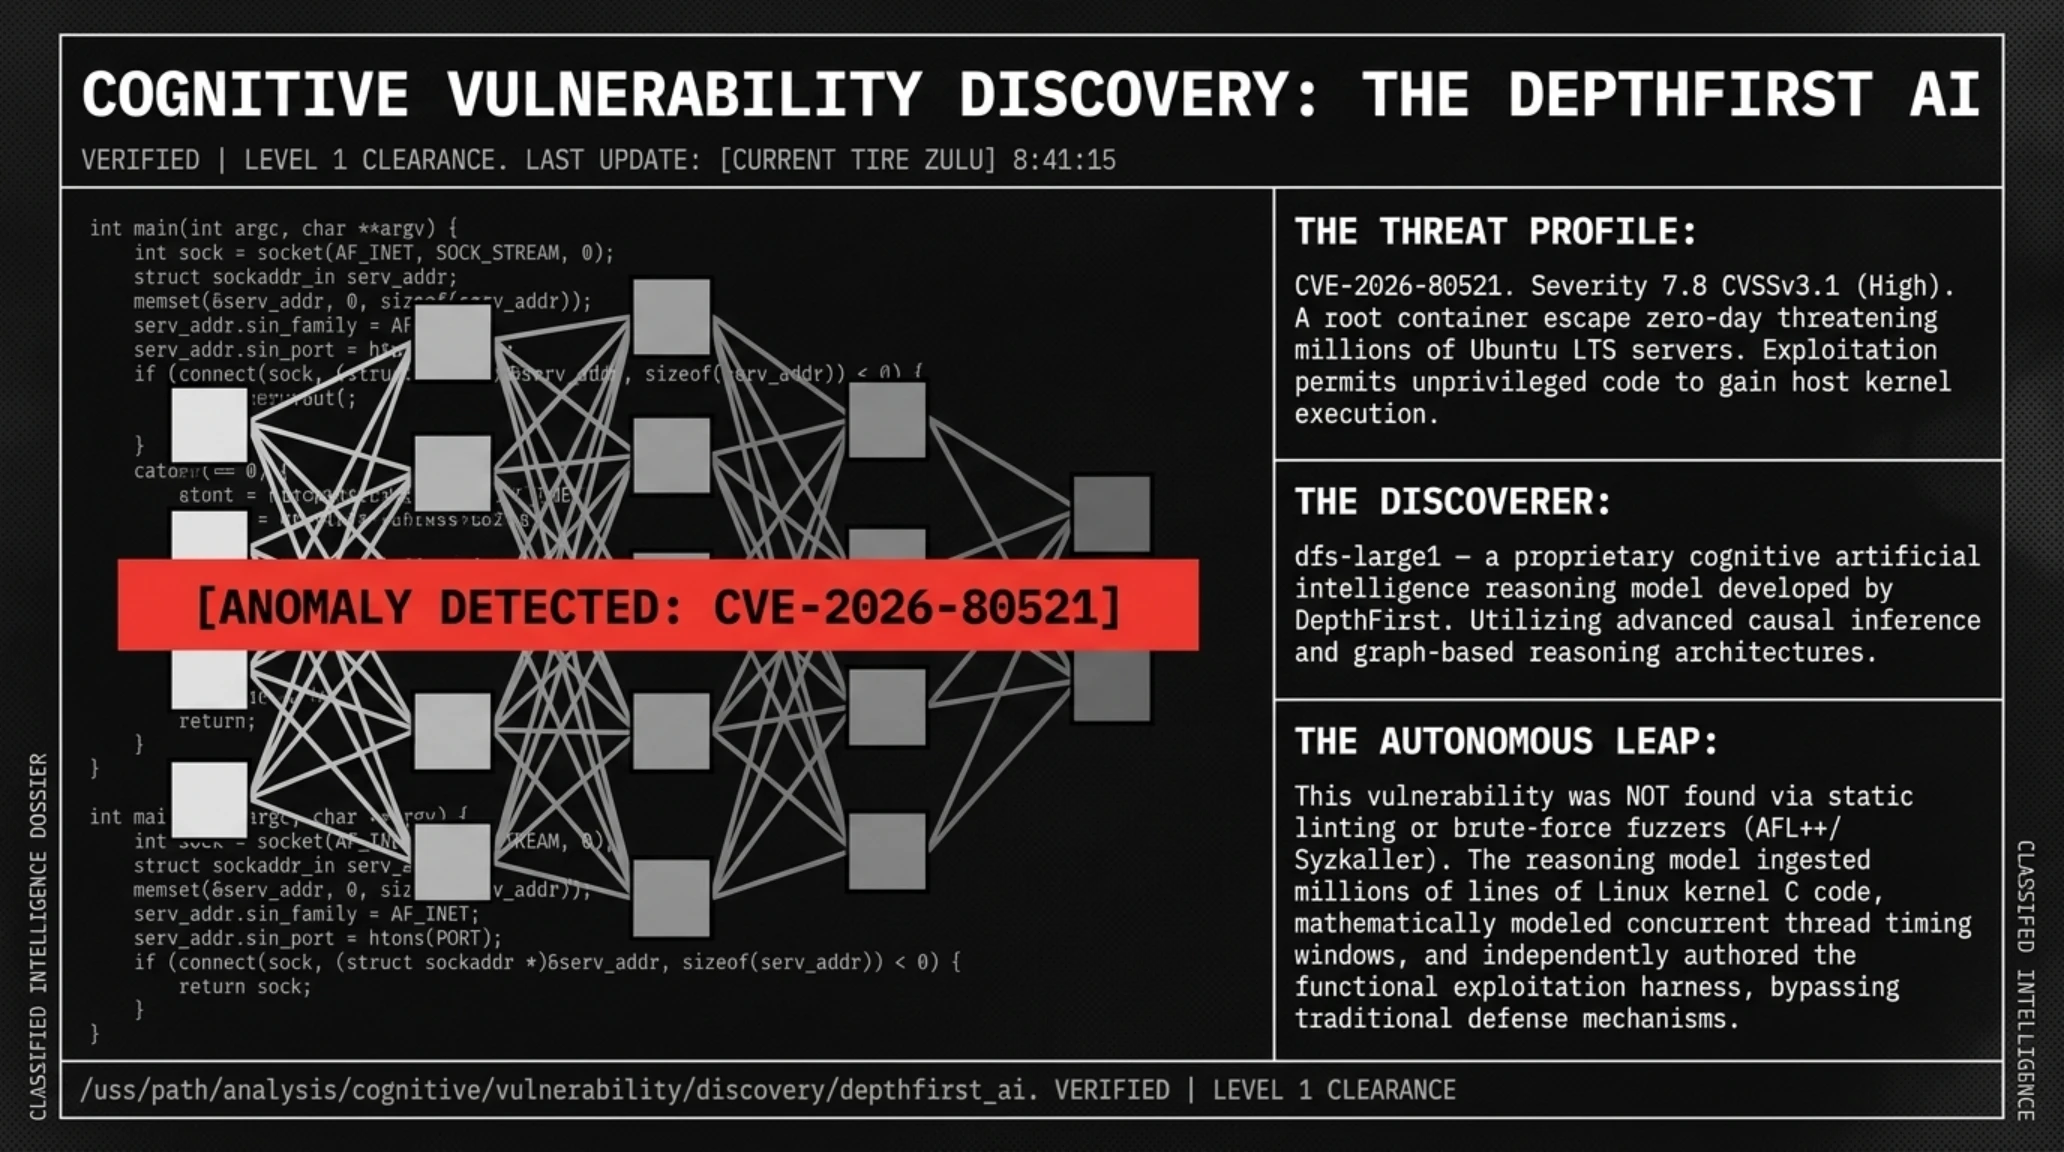
با فرارسیدن ساعات پایانی شب، تمرکز جامعه فناوری از حوزه بازیهای ویدیویی به قلب تاریکترین لایههای مهندسی زیرساخت و امنیت سیستمعاملهای سرور معطوف شد. شرکت پژوهشی امنیت سایبری DepthFirst با انتشار یک وایتپیپر تکاندهنده و انتشار کدهای اثبات مفهوم (PoC)، از کشف یک آسیبپذیری روز صفر (Zero-Day) بسیار خطرناک با شناسه CVE-2026-80521 در هسته لینوکس پرده برداشت؛ رخنه امنیتی خطیری که ایزولاسیون تمامی کانتینرهای داکر (Docker) و کلاسترهای کوبرنتیز (Kubernetes) در سراسر زیرساختهای سرور جهان را هدف قرار داده است.
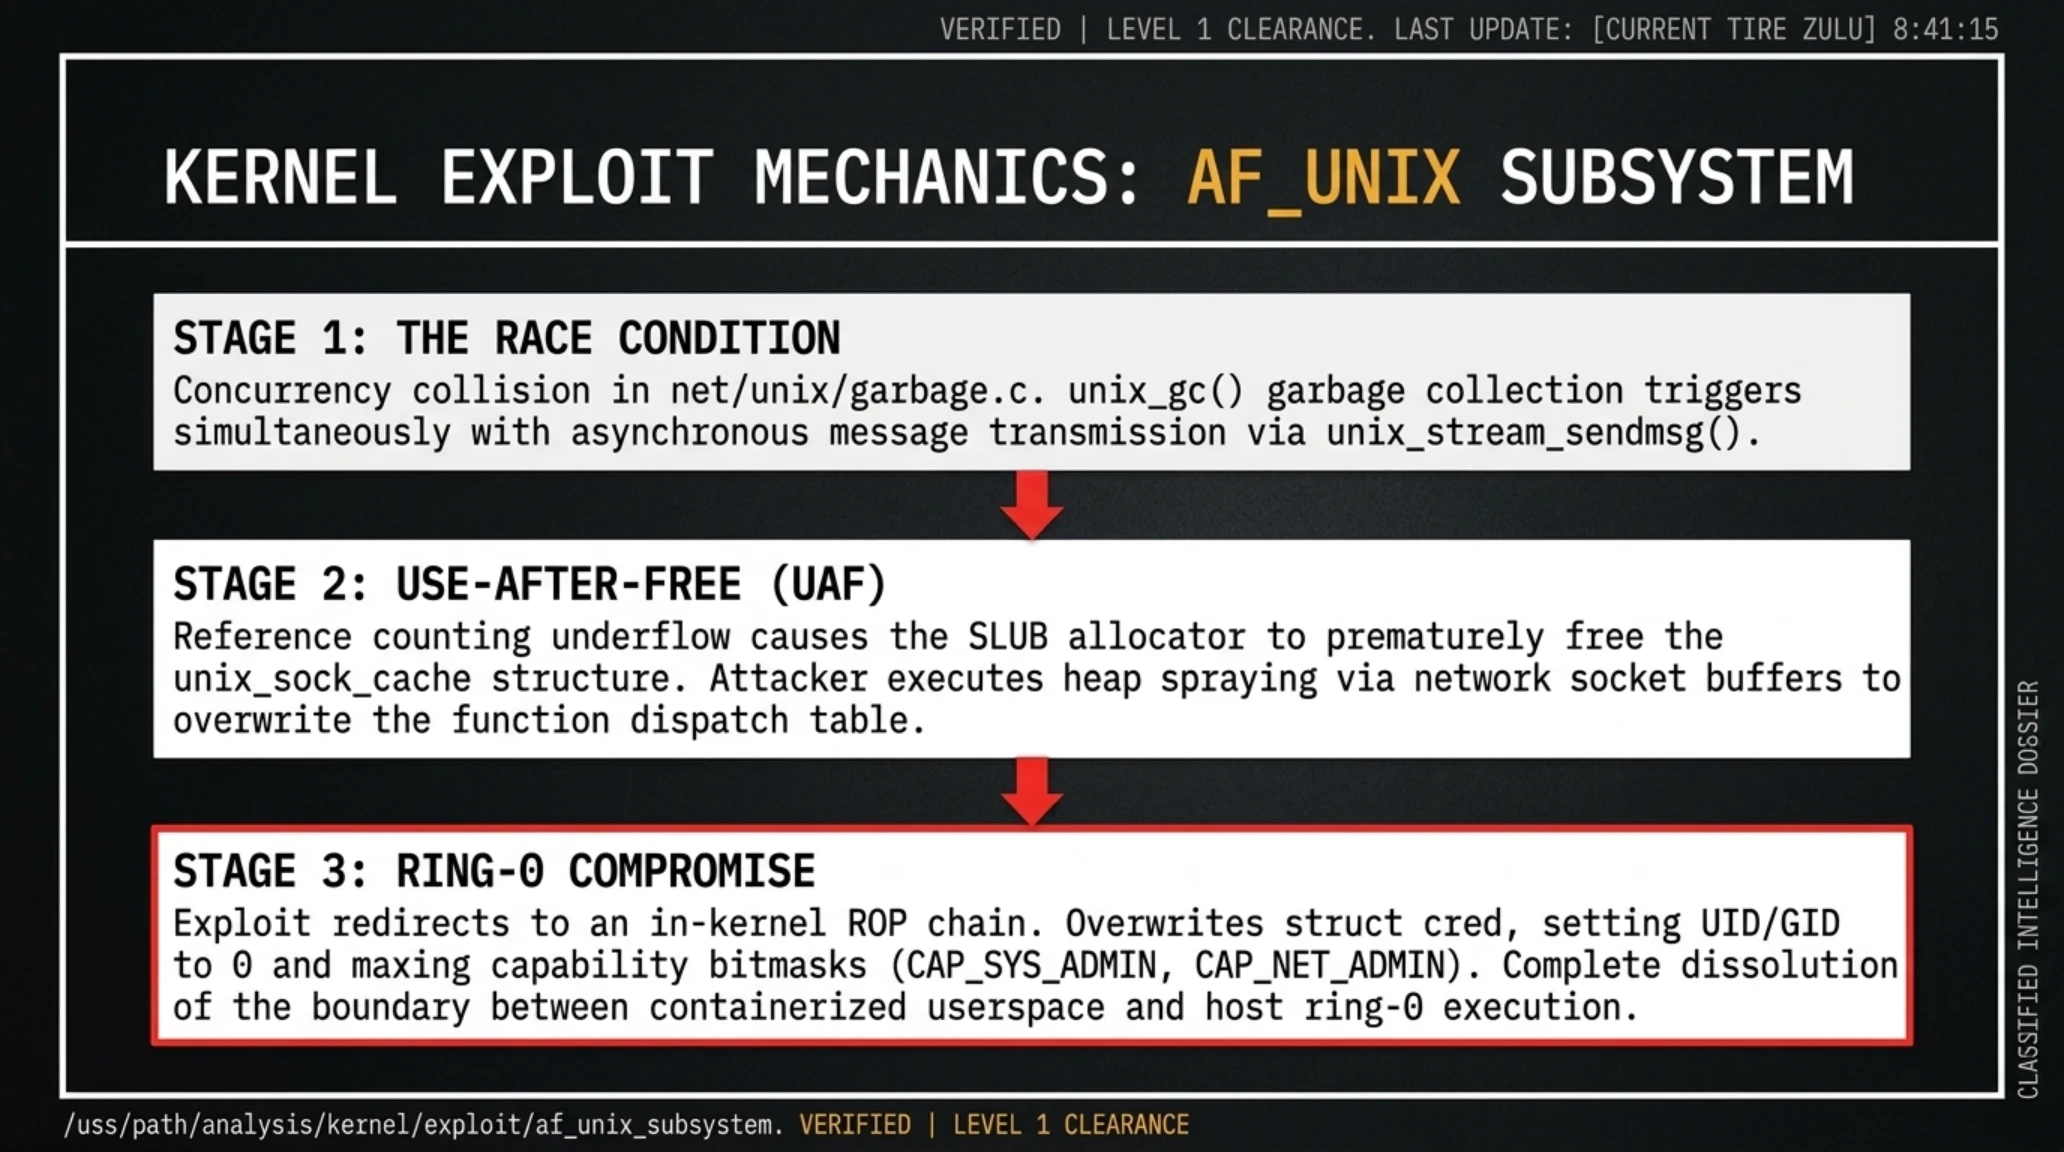
این آسیبپذیری که در زیرسیستم ارتباطات بینپراسی سوکتهای AF_UNIX کرنل لینوکس ریشه دارد، از نوع استفاده پس از آزادسازی حافظه (Use-After-Free) است. در سیستمعامل لینوکس، هنگامی که دو پروسس مختلف قصد دارند توصیفکنندههای فایلی (File Descriptors) را میان یکدیگر مبادله کنند، از پیامهای کنترلی موسوم به SCM_RIGHTS بهره میگیرند. الگوریتم زبالهروب (Garbage Collector) هسته وظیفه دارد سوکتهای چرخهای بدون ارجاع را شناسایی و از حافظه رم پاکسازی کند. پژوهشگران اثبات کردند که از طریق ایجاد یک تداخل زمانی برنامهریزیشده (Race Condition) در حین فرآیند پاکسازی این سوکتها، میتوان اشارهگرهای حافظه را گمراه ساخت و فضایی از حافظه را که پیشتر آزاد شده مجدداً بازنویسی کرد.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
اصطلاحات فنی: کالبدشکافی مکانیسم Use-After-Free و توصیفکنندههای SCM_RIGHTS
پیامد عملیاتی این رخنه امنیتی برای دیتاسنترها و ارائهدهندگان خدمات ابری فاجعهبار است. یک مهاجم یا توسعهدهنده با حداقل دسترسی درون یک کانتینر مجزای داکر میتواند با اجرای یک اسکریپت بهرهبردار، تمام مرزهای ایزولاسیون کرنل شامل لایههای Seccomp، گروههای کنترل (Cgroups) و فضاهای نام (Namespaces) را در کسری از ثانیه درهم بشکند و مستقیماً به بالاترین سطح دسترسی روت (Host Root) روی سرور فیزیکی میزبان دست یابد. از این نقطه، مهاجم به ترافیک تمامی کانتینرهای همسایه، کلیدهای SSH سرور و پایگاههای داده سازمان دسترسی بلامانع خواهد داشت.

تحلیل دقیقتر فایل منبع net/unix/garbage.c آشکار میسازد که باگ در نحوه تعامل توابع unix_gc() و unix_stream_sendmsg() شکل میگیرد. هنگامی که یک سوکت در حال بسته شدن است اما کماکان پیامی حاوی رفرنس به یک سوکت دیگر در صف ورودی (Receive Queue) آن معلق مانده، کرنل در محاسبه تعداد ارجاعات دچار خطای شمارش (Reference Counting Underflow) میشود. این خطا باعث میشود ساختار struct unix_sock پیش از اتمام پردازش در لایه شبکه از حافظه Heap سیستمعامل آزاد گردد. نفوذگر با ایجاد حلقههای ترافیکی انفجاری در کسری از میلیثانیه، بلوک حافظه آزادشده را با دادههای ساختگی جایگزین کرده و آدرس بازگشت توابع کرنل را به کدهای شلکد خود تغییر میدهد.
مشخصات فنی: ماتریس آسیبپذیری نسخههای سرور اوبونتو LTS در برابر CVE-2026-80521
آنچه انتشار این خبر را به یک زلزله بنیادین در محافل هوش مصنوعی و امنیت سایبری تبدیل کرده، شیوه کشف این زیرودی است. کمپانی DepthFirst اعلام کرد که این آسیبپذیری مهلک نه توسط متخصصان انسانی و نه از طریق ابزارهای فازینگ سنتی، بلکه مستقیماً توسط مدل استدلالی هوش مصنوعی این شرکت به نام dfs-large1 کشف شده است! این مدل خودمختار با مطالعه عمیق کدهای زبان C هسته لینوکس و تحلیل گراف جریان دادهها، موفق شده تداخل زمانی پنهانی را در فایل net/unix/garbage.c شکار کند که سالها از دید دقیقترین بازبینهای لینوکس مخفی مانده بود.
برای درک بهتر شیوه ایجاد تداخل در زیرسیستم سوکتهای لینوکس، قطعه کد فرضی زیر نحوه ارسال همزمان توصیفکنندهها را شبیهسازی میکند:
کالبدشکافی کد: شبیهسازی ارسال توصیفکنندههای فایلی برای تحریک Use-After-Free
#include <sys/socket.h>
#include <sys/un.h>
void trigger_socket_race(int sock_fd) {
struct msghdr msg = {0};
char buf[CMSG_SPACE(sizeof(int))];
struct cmsghdr *cmsg;
// تنظیم هدر کنترل پیام برای انتقال توصیفکننده SCM_RIGHTS
msg.msg_control = buf;
msg.msg_controllen = sizeof(buf);
cmsg = CMSG_FIRSTHDR(&msg);
cmsg->cmsg_level = SOL_SOCKET;
cmsg->cmsg_type = SCM_RIGHTS;
cmsg->cmsg_len = CMSG_LEN(sizeof(int));
// ارسال همزمان برای تداخل با پردازشگر Garbage Collector هسته
sendmsg(sock_fd, &msg, 0);
}در مواجهه با این تهدید فوری، مهندسان دوآپس و مدیران زیرساخت ابری توصیه میکنند تا زمان در دسترس قرار گرفتن بهروزرسانیهای رسمی اوبونتو، از رانتایمهای امنیتی سطح بالاتر مانند gVisor گوگل یا Kata Containers استفاده شود. این محیطهای محافظ، فراخوانیهای سیستمی لینوکس را در یک محیط ایزوله مجازیسازی میکنند و از تعامل مستقیم سوکتهای کانتینر با کرنل سیستم میزبان ممانعت به عمل میآورند. این رویداد به روشنی ثابت میکند که پارادایم کشف آسیبپذیری وارد عصر اتوماسیون شناختی شده است؛ دورانی که در آن مهاجمان و مدافعان هر دو به ابزارهای هوش مصنوعی مجهز شدهاند و پایداری کلاود وابسته به سرعت تصمیمگیری در کسری از ثانیه است.
گزارش افشاگرانه Varonis و بیلیپینگ کامپیوتر؛ چگونه یک فایل ساده YAML در کوبرنتیز میتواند کنترل کل یک سازمان ابری در گوگل کلود (GCP) را به هکرها واگذار کند
در آخرین و شاید شوکهکنندهترین پرونده استخباراتی شامگاه جمعه، معماران زیرساخت ابری و متخصصان دوآپس با یک رسوایی امنیتی بزرگ در اکوسیستم گوگل کلود (Google Cloud Platform) روبرو شدند. در گزارشی مستند که در صدر اخبار پایگاه مطرح BleepingComputer قرار گرفت، پژوهشگران آزمایشگاه تهدیدات شرکت Varonis از یک آسیبپذیری بحرانی ارتقای سطح دسترسی (Privilege Escalation) از نوع نایب سردرگم (Confused Deputy) در ابزار رسمی Google Kubernetes Config Connector (KCC) پرده برداشتند؛ ابزاری که به طور گسترده در هزاران شرکت بزرگ برای مدیریت زیرساختهای ابری در قالب کد (Infrastructure as Code) مورد استفاده قرار میگیرد.
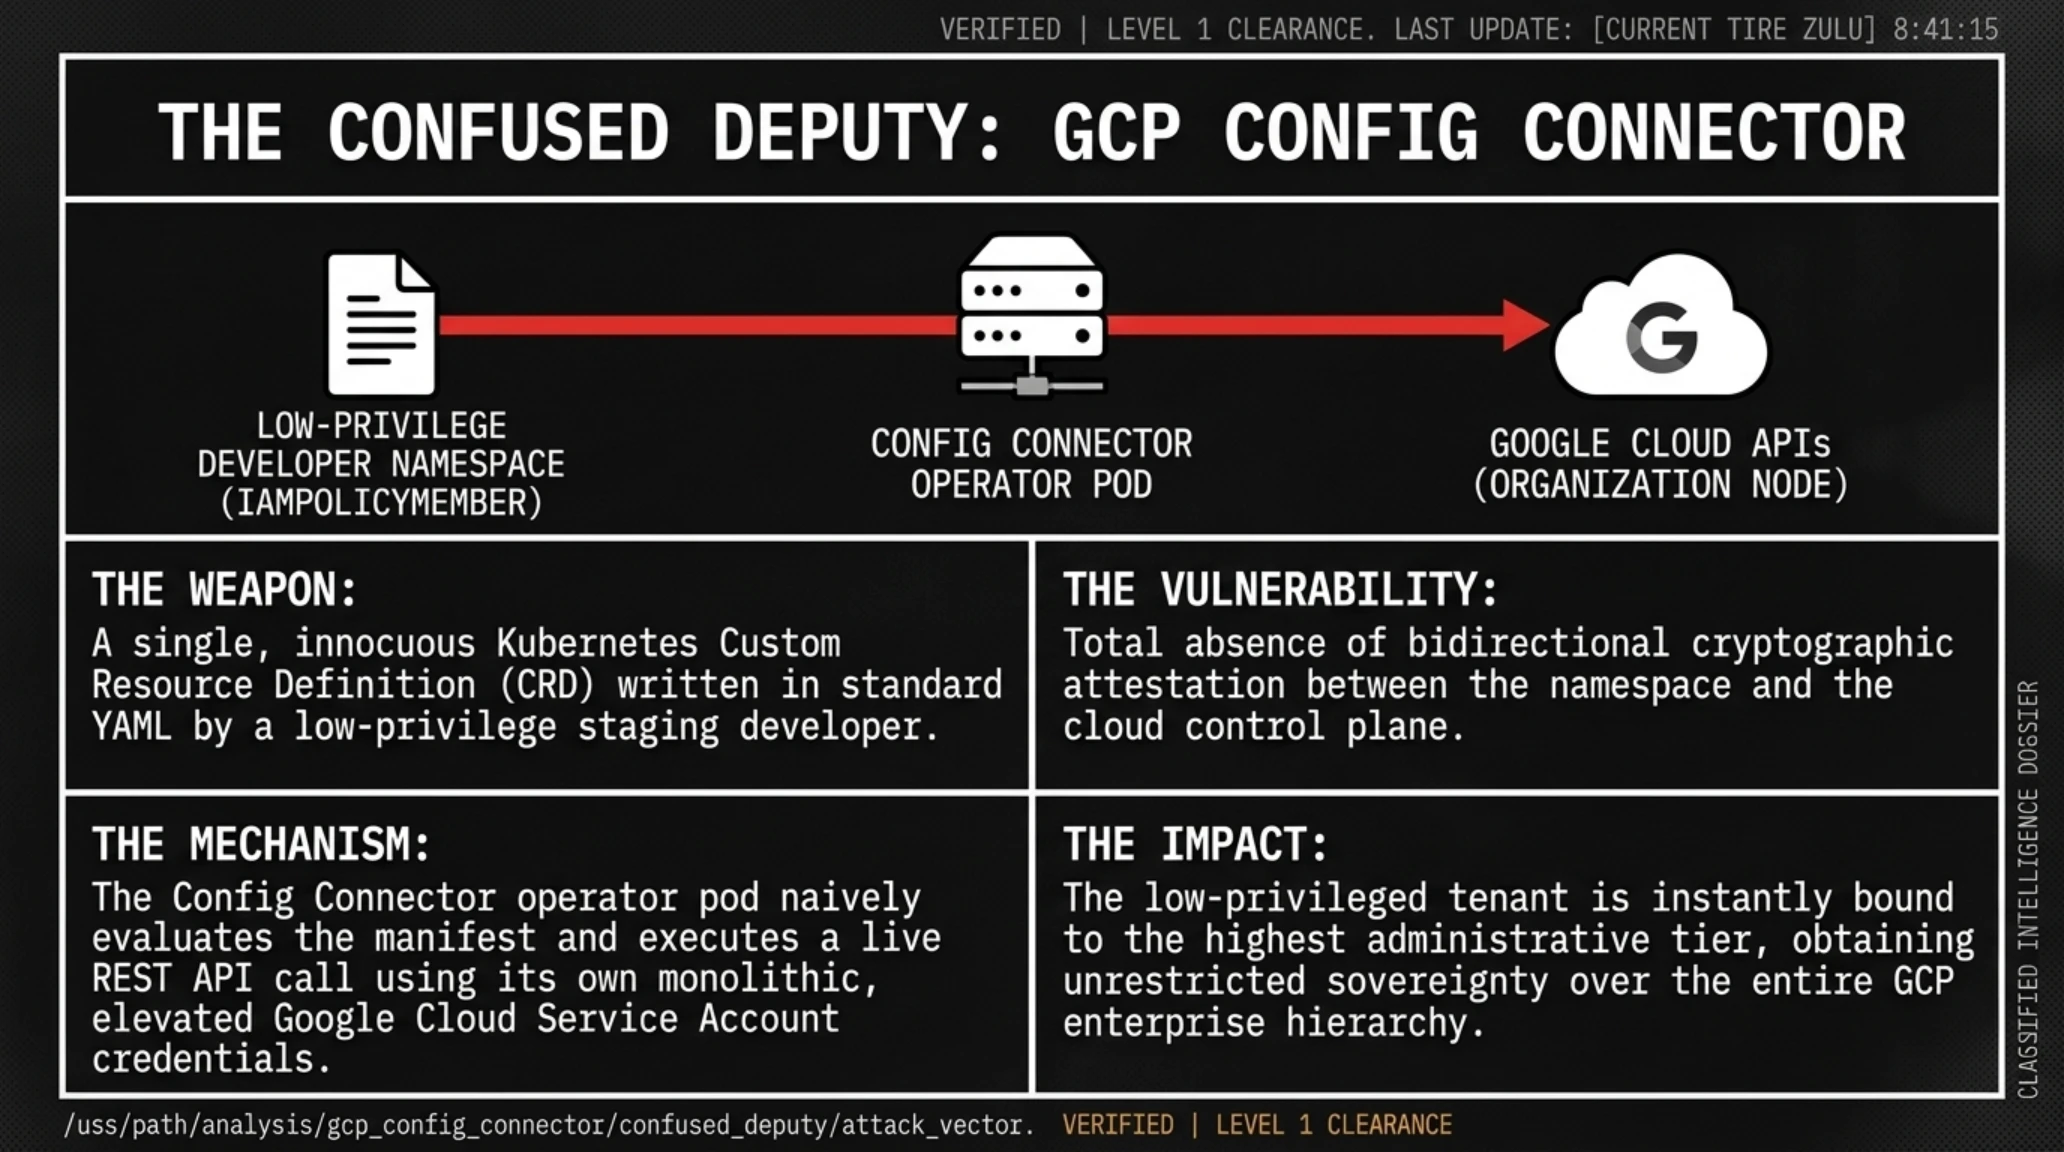
ابزار Config Connector به ادمینها اجازه میدهد به جای مراجعه به پنل وب گوگل یا استفاده از اسکریپتهای Terraform، منابع ابری نظیر پایگاههای داده Cloud SQL، باکتهای ذخیرهسازی، ماشینهای مجازی و بهویژه نقشهای مدیریتی IAM را مستقیماً از طریق مانیفستهای استاندارد YAML کوبرنتیز و به صورت اعلامی (Declarative) مدیریت کنند. نقص امنیتی کشفشده زمانی بروز میکند که کلاستر کوبرنتیز (GKE) به صورت چندمستأجری (Multi-tenant) پیکربندی شده باشد؛ یعنی چندین تیم توسعه با سطوح دسترسی متفاوت، فضاهای نام (Namespaces) مختلفی را در یک کلاستر مشترک به اشتراک گذاشته باشند.
پژوهشگران وارونیس اثبات کردند که یک توسعهدهنده با حداقل اختیارات در یک فضای نام محدودشده، میتواند یک مانیفست YAML دستکاریشده از منابع سفارشی IAMPolicyMember ایجاد کند. از آنجا که پادهای پردازنده Config Connector معمولاً با یک سرویس اکانت (GCP Service Account) با اختیارات بسیار بالا در سطح کل سازمان یا پروژههای بالادستی اجرا میشوند، این کنترلر بدون بررسی هویت واقعی ارسالکننده مانیفست، دستورات فایل YAML را با اختیارات تام خود در گوگل کلود اجرا میکند. نتیجه این فرآیند آن است که حساب کاربری شخصی مهاجم فوراً به نقش ادمین کل سازمان (roles/resourcemanager.organizationAdmin) ارتقا مییابد و او در کسری از ثانیه مالک مطلق تمام پروژهها، باکتهای داده، خزانههای کلید رمزنگاری (Cloud KMS) و کلاسترهای کوبرنتیز شرکت در سراسر جهان میشود!
کالبدشکافی فنی فرآیند فراخوانی API نشان میدهد که باگ در نحوه اعتبارسنجی ارجاعات سلسلهمراتبی نهفته است. در ساختار ابری گوگل، منابع سازمان (Organization) در بالاترین رأس هرم، پوشهها (Folders) در سطح میانی و پروژهها (Projects) در قاعده قرار دارند. هنگامی که یک کنترلر کلاستر محلی دستوری مبنی بر تخصیص نقش دریافت میکند، فرض اولیه نرمافزار بر این است که درخواستکننده پیشتر توسط مکانیسمهای RBAC کوبرنتیز احراز صلاحیت شده است. اما از آنجا که مانیفستهای سفارشی CRD فاقد امضای دیجیتال کاربر ایجادکننده هستند، کنترلر صرفاً نام فضای نام را ملاک قرار میدهد و اگر در تنظیمات آن فضای نام محدودیتی بر فراخوانی توابع resourcemanager.organizations.setIamPolicy اعمال نشده باشد، درخواست را با توکن قدرتمند سرویس اکانت سرور به اندپوینت ابری ارسال مینماید.
آمار و ارقام: وسعت استقرار ابزار Config Connector در پروژههای سازمانی
این حمله بدون نیاز به هیچگونه اکسپلویت باینری پیچیده، صرفاً با بهرهبرداری از منطق ناقص اعتماد میان کلاستر محلی و سرویس ابری صورت میپذیرد. برای ایمنسازی فوری زیرساختها، تیم امنیتی گوگل و محققان وارونیس به تمامی شرکتها اکیداً توصیه کردهاند که سرویس اکانتهای Config Connector را به فضاهای نام اختصاصی از طریق Workload Identity محدود ساخته و از وبهوکهای اعتبارسنجی (مانند OPA Gatekeeper یا Kyverno) برای جلوگیری از تعریف منابع IAM توسط کاربران عادی بهره گیرند.
علاوه بر این، مدیران ارشد امنیت اطلاعات (CISO) باید بلافاصله تمامی بایندینگهای اکانتهای سرویس متصل به کلاسترها را از طریق سرویسهای پایش ابری مانند Google Security Command Center بازبینی نمایند. هرگونه ارجاع به نقشهای سراسری باید با سیاستهای سختگیرانه تفکیک وظایف (Separation of Duties) جایگزین شود تا اطمینان حاصل گردد که حتی در صورت تسخیر کامل یک کلاستر آزمایشی یا توسعه، مهاجم توانایی خروج از محیط و تسخیر منابع تولیدی پایدار را نداشته باشد.
- پایان قطعی پرداختهای درونبرنامهای سمی در شوترهای کلاسیک با بازگشت مدل پاک پریمیوم.
- انگیزه مضاعف برای صدها هزار گیمر ایکسباکس با پاداشهای شکوهمند بصری و صوتی میتیک.
- کشف خودکار آسیبپذیریهای پنهان هسته سیستمعامل پیش از سوءاستفاده توسط گروههای خرابکار.
- شکسته شدن سقف قیمت کنسولها در پی نوسانات نامتعادل زنجیره تأمین در اروپا.
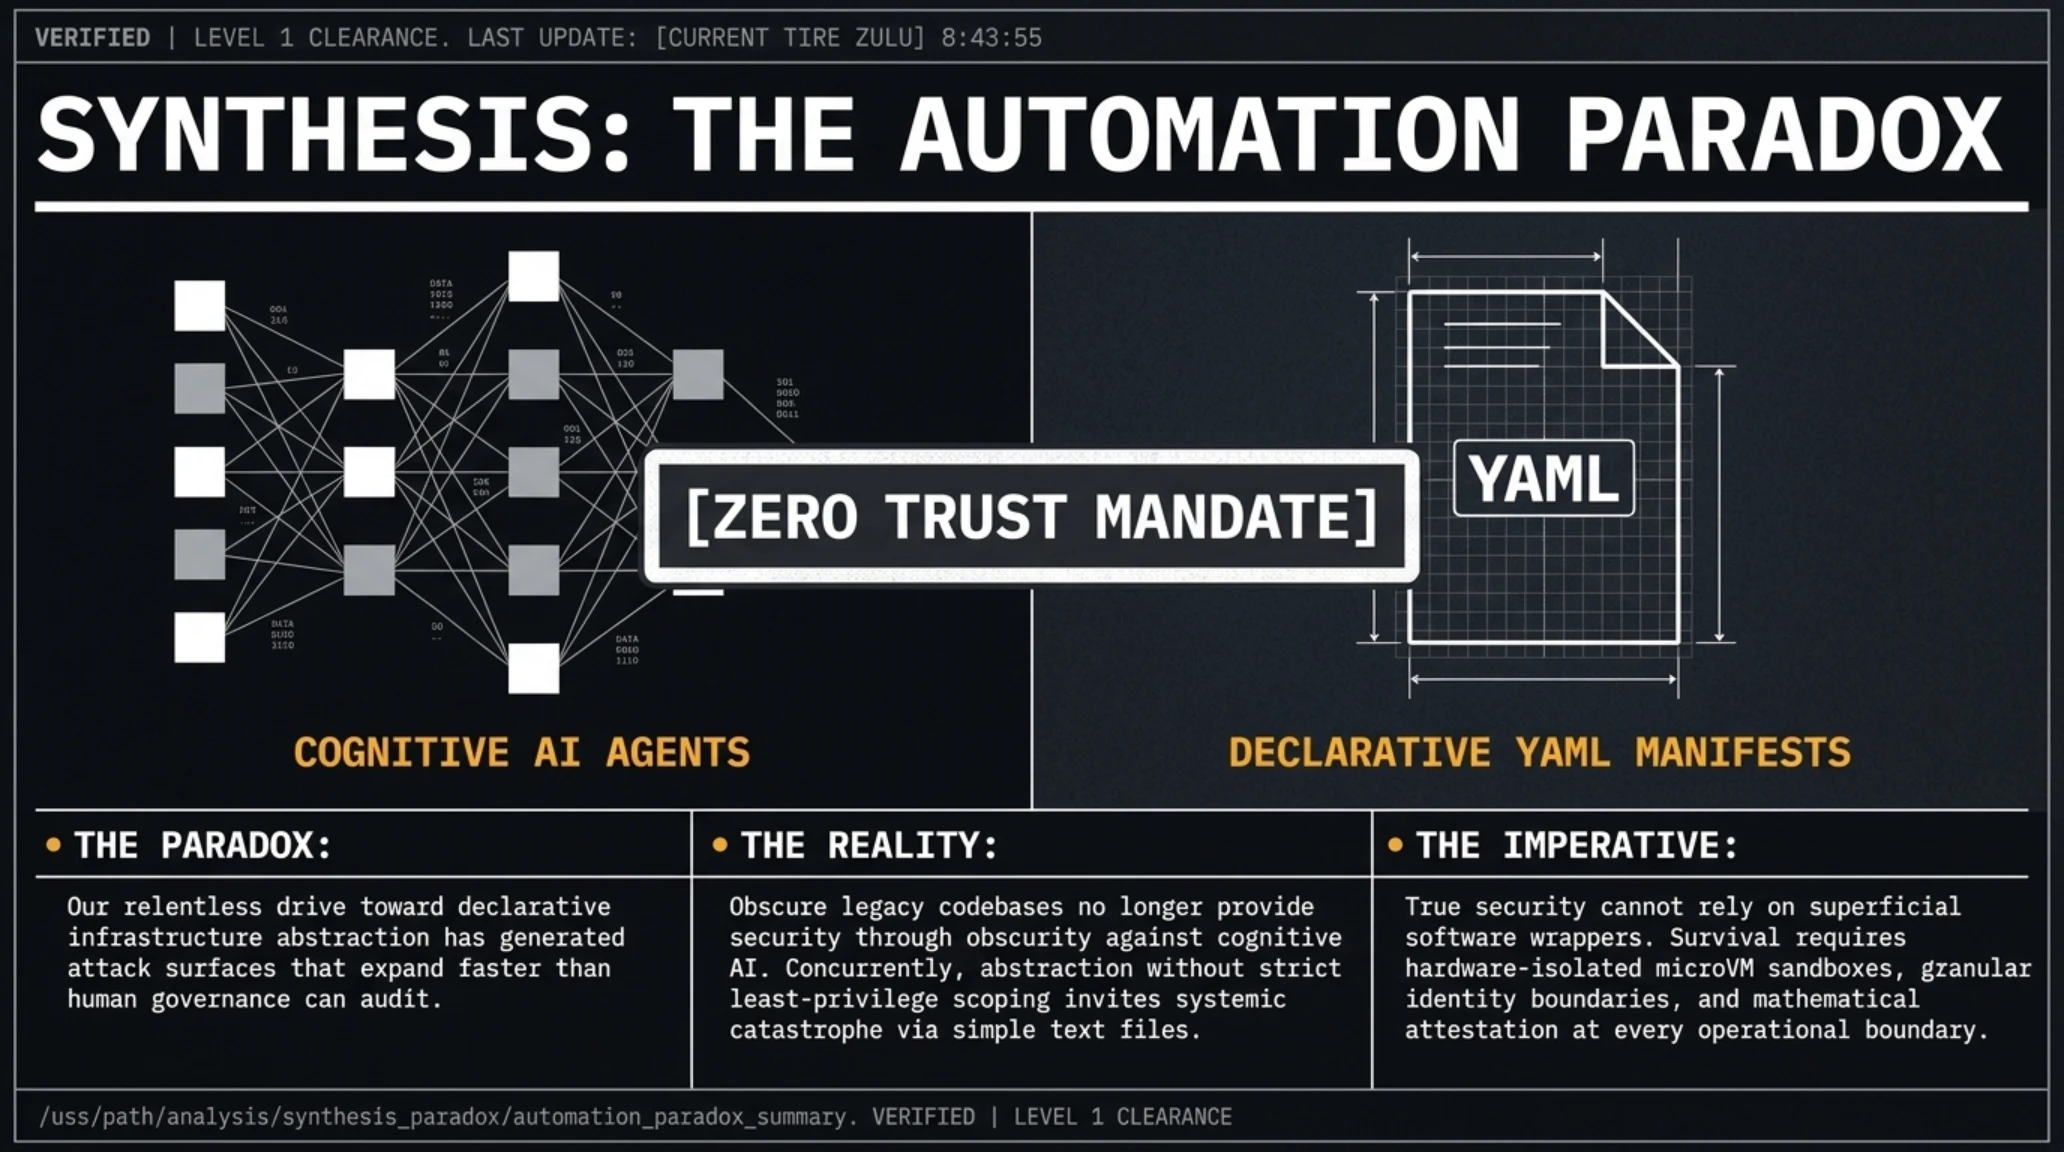
- خطر بالای نشت اختیارات ادمین در محیطهای ابری اشتراکی به دلیل وابستگی به ابزارهای اتوماسیون.
- انحصاریسازی نگرانکننده فرنچایزهای داستانی محبوب روی سختافزارهای واقعیت مجازی متا.

تجربیات تاریخی اثبات میکند که تفکیک سختگیرانه دامنههای امنیتی و محدودسازی شعاع نفوذ، تنها راهکار تضمین تابآوری سامانههای پردازش ابری در برابر مخاطرات ناشناخته است.

اتاقهای پایش عملیات امنیت سایبری با تجمیع تلهمتری بلادرنگ و تکیه بر تحلیلهای هوشمند، نقشی کلیدی در مهار زودهنگام فعالیتهای مشکوک و رخنههای شبانه ایفا میکنند.
جمعبندی شامگاهی و سنتز راهبردی تکین نایت
شامگاه جمعه ۲۵ سپتامبر ۲۰۲۶ یادآور این حقیقت بنیادین است که جهان سرگرمیهای دیجیتال و استحکامات فناوری اطلاعات در یک مدار همپوشان و پرشتاب گردش میکنند. از یکسو، سقوط قیمت نینتندو سوییچ ۲ در بازار خردهفروشی بریتانیا و رونمایی مایکروسافت از دستاوردهای میتیک، شادابی و انگیزه نوینی به جامعه گیمرها تزریق کرد؛ در حالی که شجاعت بتسدا در حذف پرداختهای درونبرنامهای Quake Champions گواهی بر زنده بودن آرمانهای بازیسازی اصیل است. از سوی دیگر، افشای رخنههای عمیق در لایههای سوکت هسته لینوکس توسط هوش مصنوعی و تصاحب حسابهای گوگل کلود با فایلهای مانیفست کوبرنتیز، به مهندسان زیرساخت یادآوری میکند که هیچ سیستمی در برابر غفلت از مفاهیم حداقل اختیارات مصون نیست. با پایان این هفته پرتپش، جامعه تکین آماده است تا تعطیلات آخر هفته را با دانش و انرژی مضاعف به استقبال آینده برود.

در افق پیش روی سال ۲۰۲۶ و در آستانه ورود به سهماهه چهارم، شاهد بازگشت قدرتمند اصول شفافیت و ارزشمحوری به بطن صنعت ویدیوگیم و سیستمهای پردازش ابری هستیم. از یک طرف گیمرها دیگر تن به پرداختهای بیپایان در بازیهای آنلاین نمیدهند و ناشران ناچارند به قراردادهای اخلاقی گذشته بازگردند، و از طرف دیگر مهندسان زیرساخت درمییابند که سادگی کدهای متنی نباید بهانهای برای واگذاری کلیدهای اصلی خزانههای سازمانی باشد. این هوشیاری جمعی، نویدبخش عصری امنتر، پرهیجانتر و پختهتر در سپهر محاسبات دیجیتال است.
پرسشهای متداول شامگاهی: پاسخ به دغدغههای کلیدی جمعهشب ۳ مهر ۱۴۰۵
چرا قیمت نینتندو سوییچ ۲ در بریتانیا ناگهان تا ۳۵۴.۹۹ پوند کاهش یافت؟
این افت قیمت ۶۵ پوندی یک تخفیف ناگهانی از سوی خردهفروشان بزرگ نظیر Argos و Smyths Toys بود تا پس از گرانیهای ماه سپتامبر نینتندو، انبارهای خود را پیش از آغاز فصل خریدهای پاییزی و کریسمس خالی کرده و پایگاه کاربران خود را توسعه دهند.
اچیومنت میتیک (Mythic) در ایکسباکس چه تفاوتی با اچیومنتهای معمولی دارد؟
اچیومنت میتیک معادل تروفی پلاتینیوم پلیاستیشن است و تنها با تکمیل ۱۰۰ درصدی تمام دستاوردهای بازی پایه باز میشود. این دستاورد امتیازی به گیمراسکور اضافه نمیکند اما دارای نشان کریستالی متحرک و فنفار صوتی ۱۵ ثانیهای حماسی است و به صورت گذشتهنگر برای بازیهای تکمیلشده قبلی ثبت میشود.
آیا بازیکنان قدیمی Quake Champions با پریمیوم شدن بازی نیازی به پرداخت ۹.۹۹ دلار دارند؟
خیر؛ تمامی بازیکنانی که پیش از انتشار پچ ۱.۳۱ در بازی ثبتنام کرده بودند، نسخه پریمیوم استیم را به همراه تمامی ۱۶ قهرمان و آرشیو آیتمهای تزئینی به صورت کاملاً رایگان و دائمی دریافت خواهند کرد.
آسیبپذیری CVE-2026-80521 کرنل لینوکس چگونه مهار میشود؟
تا زمان نصب بهروزرسانیهای پایدار در مخازن اوبونتو، مدیران سرور باید پرچم CAP_NET_ADMIN را از کانتینرهای غیرقابل اعتماد حذف کرده و از محیطهای رانتایم ایزولهتر نظیر gVisor یا Kata Containers برای اجرای برنامهها استفاده نمایند.
چگونه میتوان خطر ارتقای دسترسی در Google Config Connector را خنثی کرد؟
با اعمال اصل حداقل اختیارات (Least Privilege)، خودداری از اعطای نقشهای در سطح سازمان به سرویس اکانت کانکتور، تفکیک دسترسیها از طریق Workload Identity و فعالسازی وبهوکهای اعتبارسنجی OPA Gatekeeper.
منابع و مراجع رسمی تایید صحت خبر
- IGN: پوشش گزارش حراج برقآسای نینتندو سوییچ ۲ در بازار بریتانیا
- Eurogamer: گزارش اختصاصی پیرامون افشای اچیومنتهای میتیک ایکسباکس
- Bethesda.net: جزییات پچ ۱.۳۱ و تغییر مدل اقتصادی Quake Champions به پریمیوم
- Polygon: رونمایی رسمی کپکام و متا از بازی Ace Attorney: Dual Destinies VR
- The Hacker News: جزییات کشف زیرودی فرار از کانتینر لینوکس توسط هوش مصنوعی
- BleepingComputer: گزارش افشاگرانه وارونیس پیرامون نقص ارتقای دسترسی در Google Config Connector
گالری تصاویر تکمیلی: تکین نایت ۲۵ سپتامبر ۲۰۲۶: سقوط سوییچ ۲ و نفوذ هوش مصنوعی به روت لینوکس