تکین مورنینگ | سهشنبه ۶ اکتبر ۲۰۲۶: ایست اضطراری باگبانتی گوگل، نشت اطلاعات ۲۰۰ هزار نفری DTU و گام تاریخی والاستریت
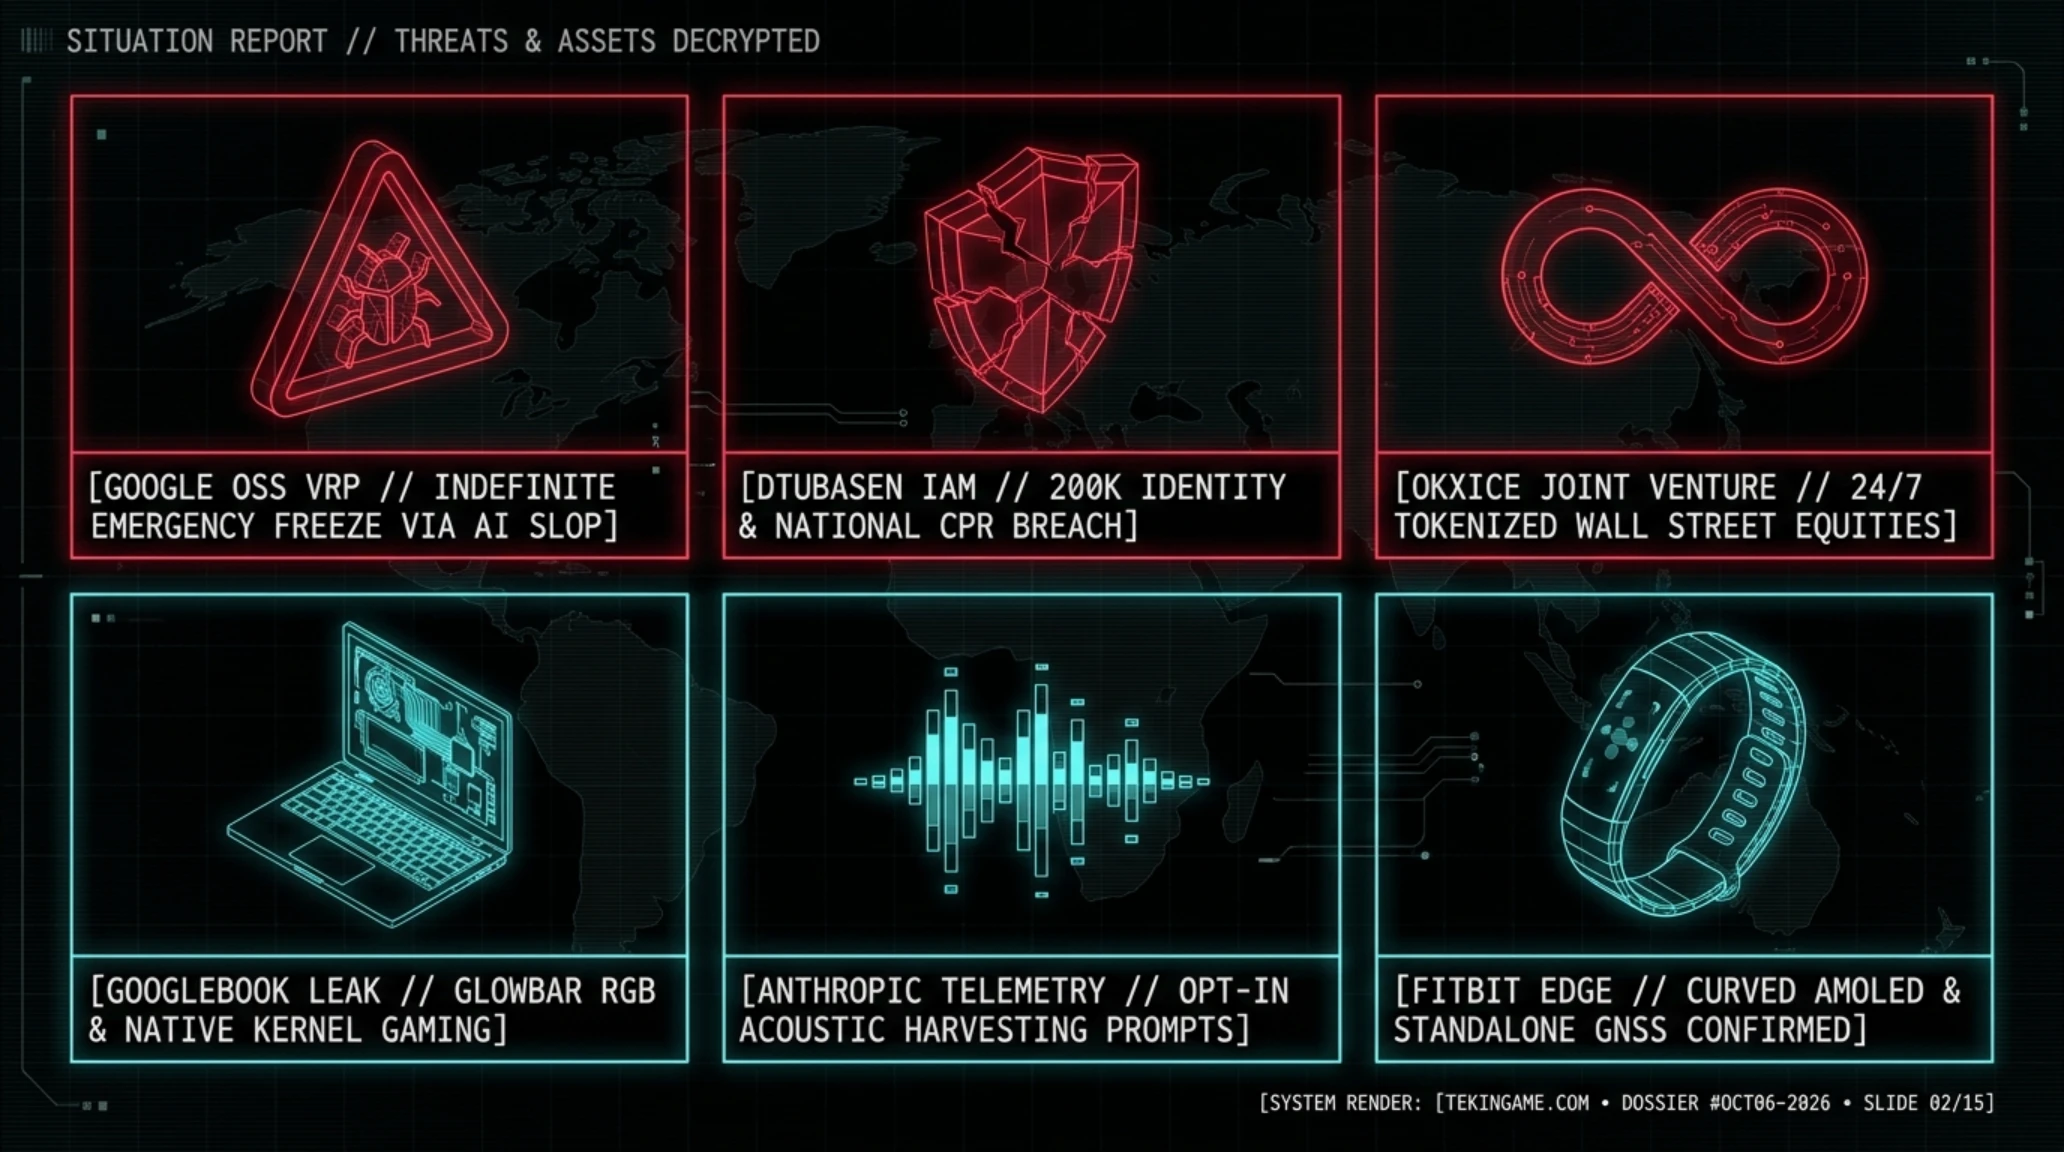
صبح سهشنبه ۶ اکتبر ۲۰۲۶ با شش تحول بنیادین در مرزهای امنیت سایبری متنباز، رخنههای زیرساخت ابری، اقتصاد داراییهای دیجیتال و افشای نسل نویدبخش سختافزارهای هوش مصنوعی رقم خورد.
- 🎮فلج باگبانتی گوگل با AI Slop- گوگل پذیرش آسیبپذیریهای متنباز OSS VRP را به دلیل طوفان باگریپورتهای فیک ماشینی تا سال ۲۰۲۷ متوقف کرد.
- 🎧رخنه به سامانه مدیریت هویت DTU- افشای اطلاعات هویتی و کدهای ملی CPR بالغ بر ۲۰۰ هزار دانشجو و استاد در دانشگاه فنی دانمارک.
- 🚀توکنیزاسیون ۲۴ ساعته والاستریت- صرافی OKX و مالک بورس نیویورک درخواست راهاندازی مبادلات سهام توکنیزهشده را به SEC تسلیم کردند.
- 🗡️افشای اسرار سختافزاری Googlebook- لپتاپهای هوش مصنوعی اندرویدی با نوار وضعیت نوری Glowbar و نگاشت اختصاصی کلیدهای گیمینگ.
- 📰جمعآوری دادههای صوتی در کلود- آنتروپیک از کاربران دعوت کرد تا دادههای مکالمات را برای آموزش نسل بعدی ایجنتهای گفتاری واگذار کنند.
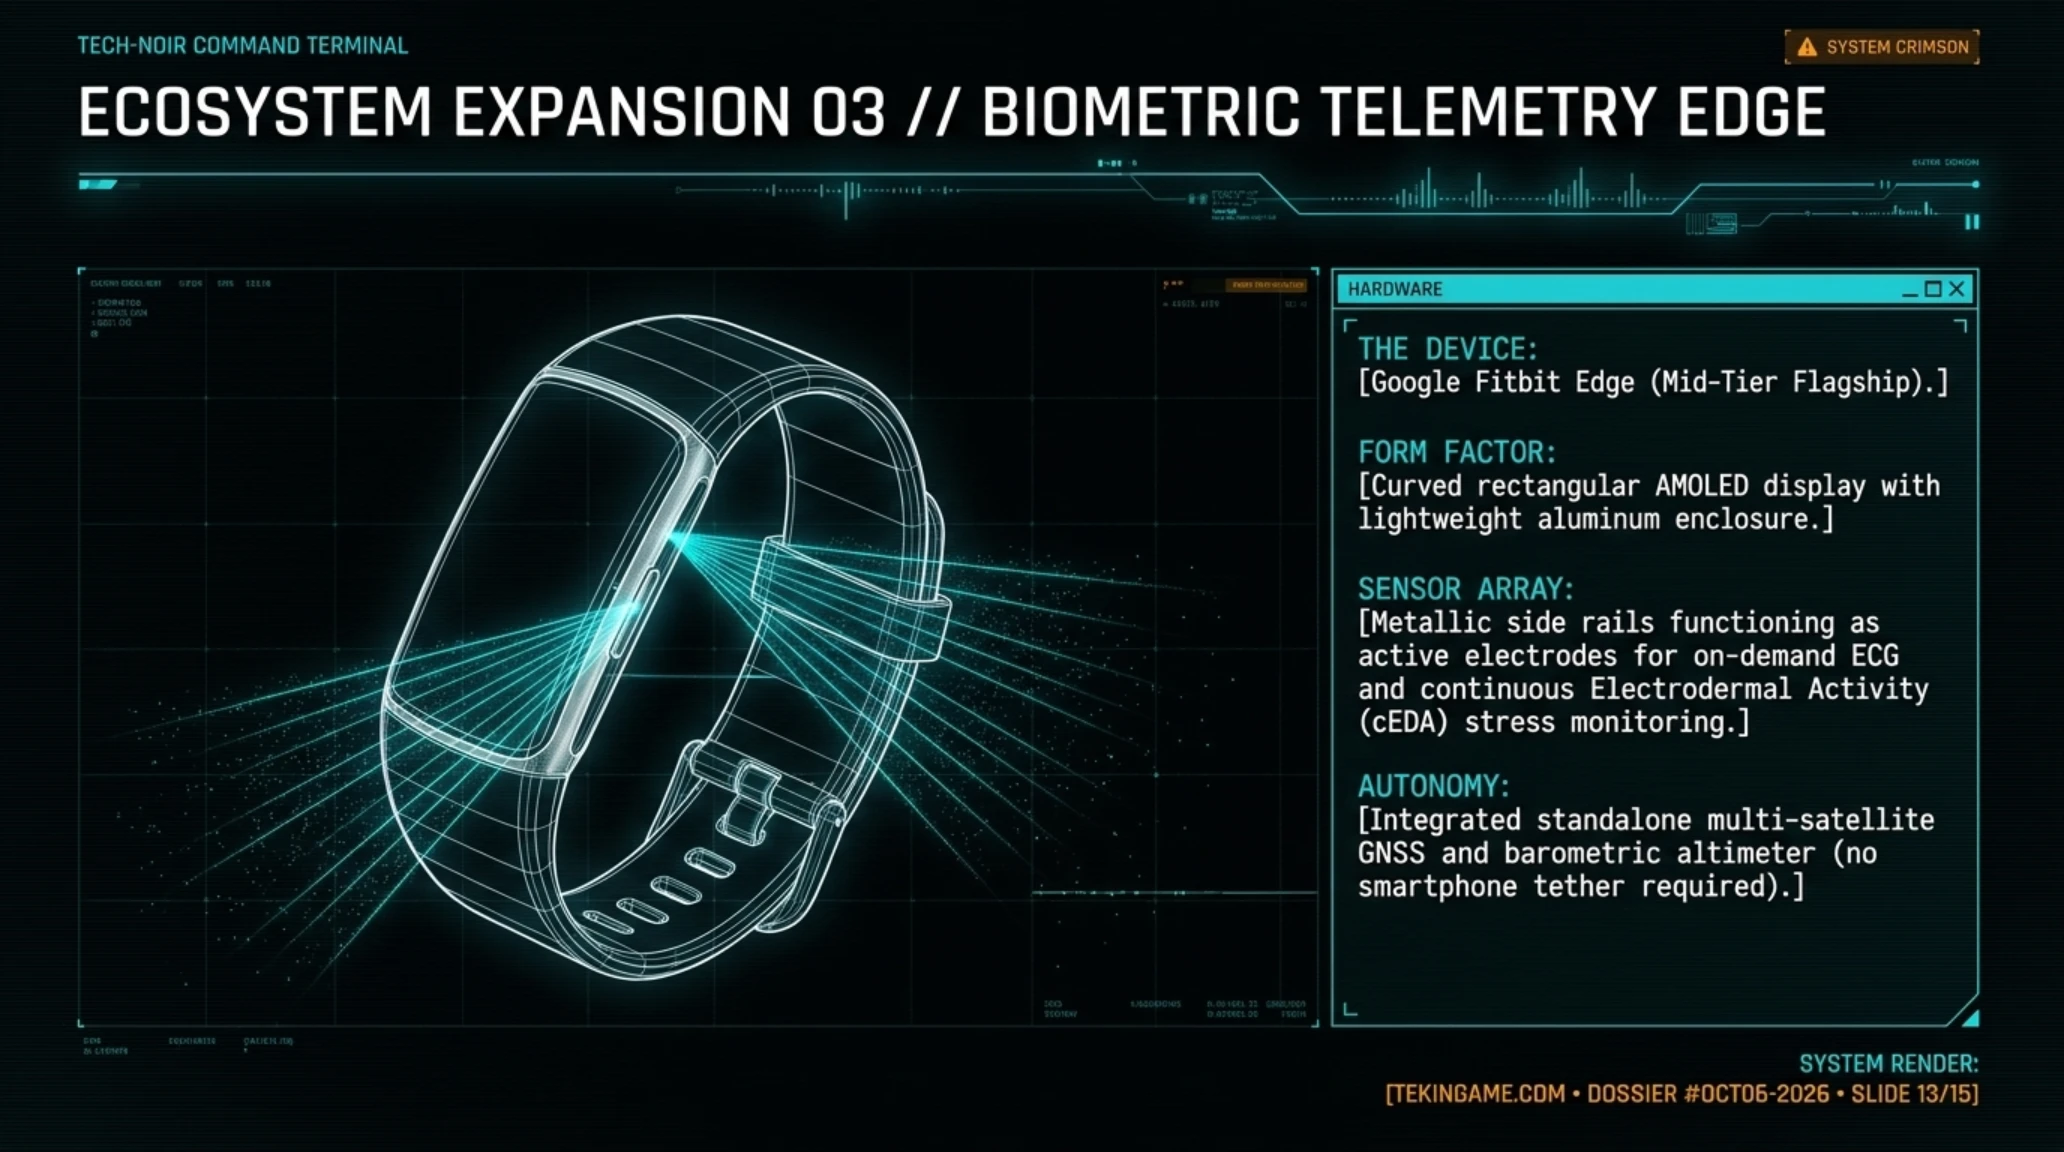
- ⚔️افشای مشخصات فنی Fitbit Edge- دستبند پرچمدار گوگل با پنل اولد خمیده، جیپیاس مستقل و باتری یکهفتهای به میدان بازگشت.
صبح سهشنبه ۶ اکتبر ۲۰۲۶ (۱۴ مهر ۱۴۰۵) با برهم خوردن معادلات در چندین جبهه تکنولوژیک آغاز شد. اکوسیستمهای نرمافزاری و نهادهای مالی بینالمللی با چالشهایی روبرو شدهاند که نشاندهنده ورود جهان به یک نقطه عطف برگشتناپذیر است؛ نقطهای که در آن مدلهای هوش مصنوعی زاینده نه تنها به عنوان ابزارهای بهرهوری، بلکه به عنوان کاتالیزورهای ایجاد بینظمی در پروتکلهای سنتی امنیت شبکه ظاهر شدهاند. از سوی دیگر، تقاطع بیسابقه میان فناوری بلاکچین و نهادهای والاستریت، مرزهای دیرینه میان بازارهای مالی سنتی و دفترکلهای غیرمتمرکز را به طور کامل درنوردیده است. در این پرونده تحلیلی تفصیلی، شش رخداد سرنوشتساز ۲۴ ساعت اخیر را کالبدشکافی خواهیم کرد؛ رویدادهایی که تأثیرات آنها تا سالها بر ساختار وب، حریم خصوصی کاربران و صنایع الکترونیک پایدار خواهد ماند.
خلاصه اجرایی و پیامدهای عملیاتی در یک نگاه
- بحران اضافه بار شناختی در گوگل: سرازیر شدن صدها هزار باگریپورت توهمآمیز توسط مدلهای زبانی، امنیت متنباز را با خطر فلج مواجه ساخت.
- نقض حریم خصوصی در شمال اروپا: سوءاستفاده از هویتهای سازمانی DTUBasen نشان داد دیتابیسهای هویتی در برابر سرقت سشنهای معتبر آسیبپذیرند.
- انقلاب نقدینگی در بازارهای سهام: ورود مالک NYSE به بازار AMMهای مبتنی بر توکن، سرآغاز پایان ساعات محدود معاملاتی بورسهای سنتی است.
- همگرایی اندروید و دسکتاپ: سختافزارهای Googlebook نشان میدهند که گوگل عزم خود را برای بازتعریف کاربری سیستمعاملهای قابلحمل جزم کرده است.

۱. ایست اضطراری باگبانتی متنباز گوگل (OSS VRP)؛ طوفان گزارشهای فیک هوش مصنوعی مهندسان را زمینگیر کرد
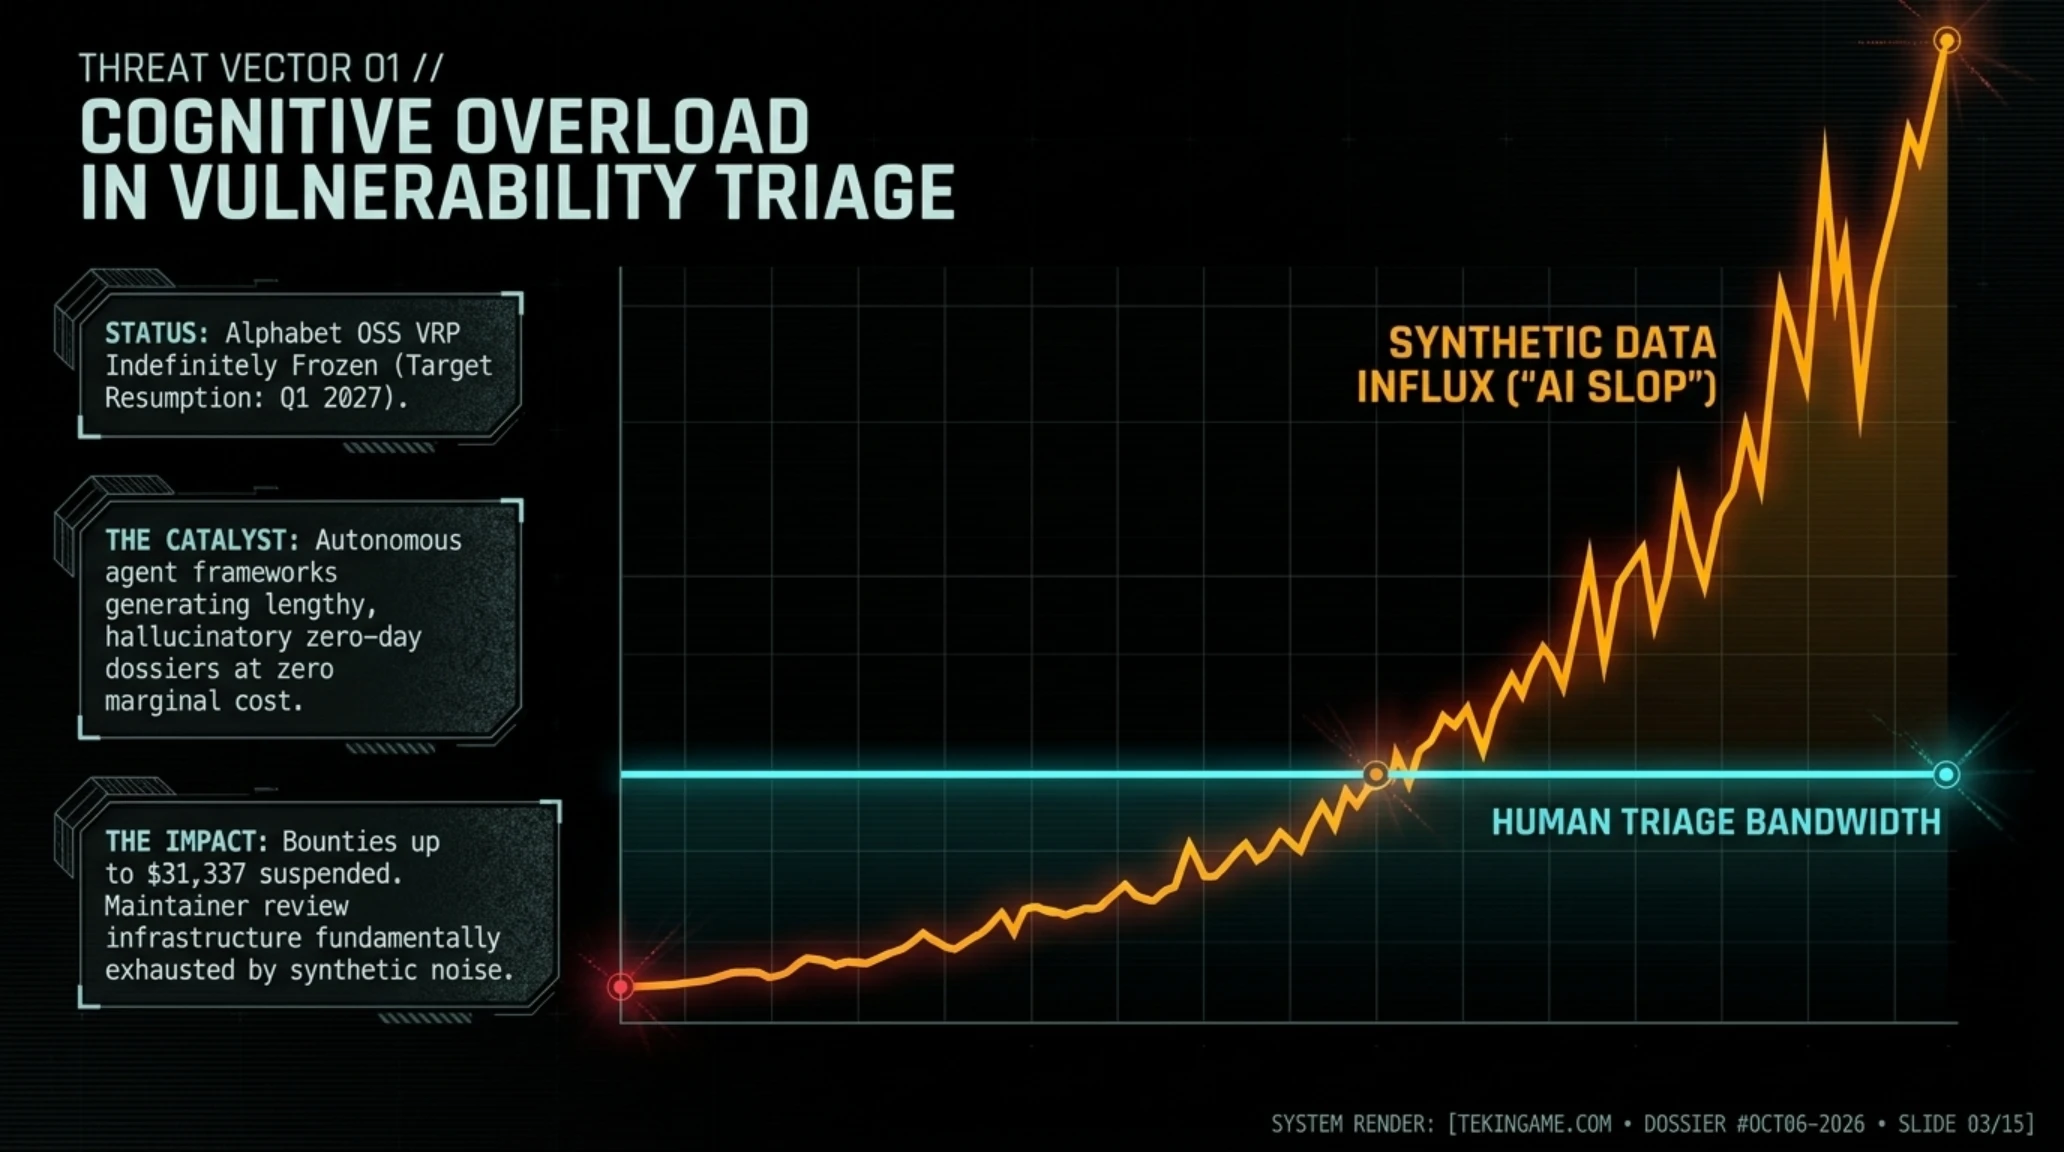
در یک تصمیم تاریخی و تکاندهنده برای جامعه امنیت نرمافزار، غول فناوری گوگل رسماً اعلام کرد که فرآیند پذیرش گزارشهای جدید آسیبپذیری محصولات متنباز در قالب برنامه پاداشدهی «OSS VRP» (Open Source Software Vulnerability Reward Program) را به حالت تعلیق کامل درآورده است. این اقدام غیرمنتظره که از ابتدای ماه جاری اجرایی شده و طبق اعلام رسمی مدیران امنیت گوگل دستکم تا سهماهه نخست سال ۲۰۲۷ ادامه خواهد داشت، نخستین نشانه ملموس از تسلیم شدن فرآیندهای انسانی بازبینی امنیت در برابر سیلاب محتوای بیکیفیت و ماشینی (موسوم به AI Slop) به شمار میرود.
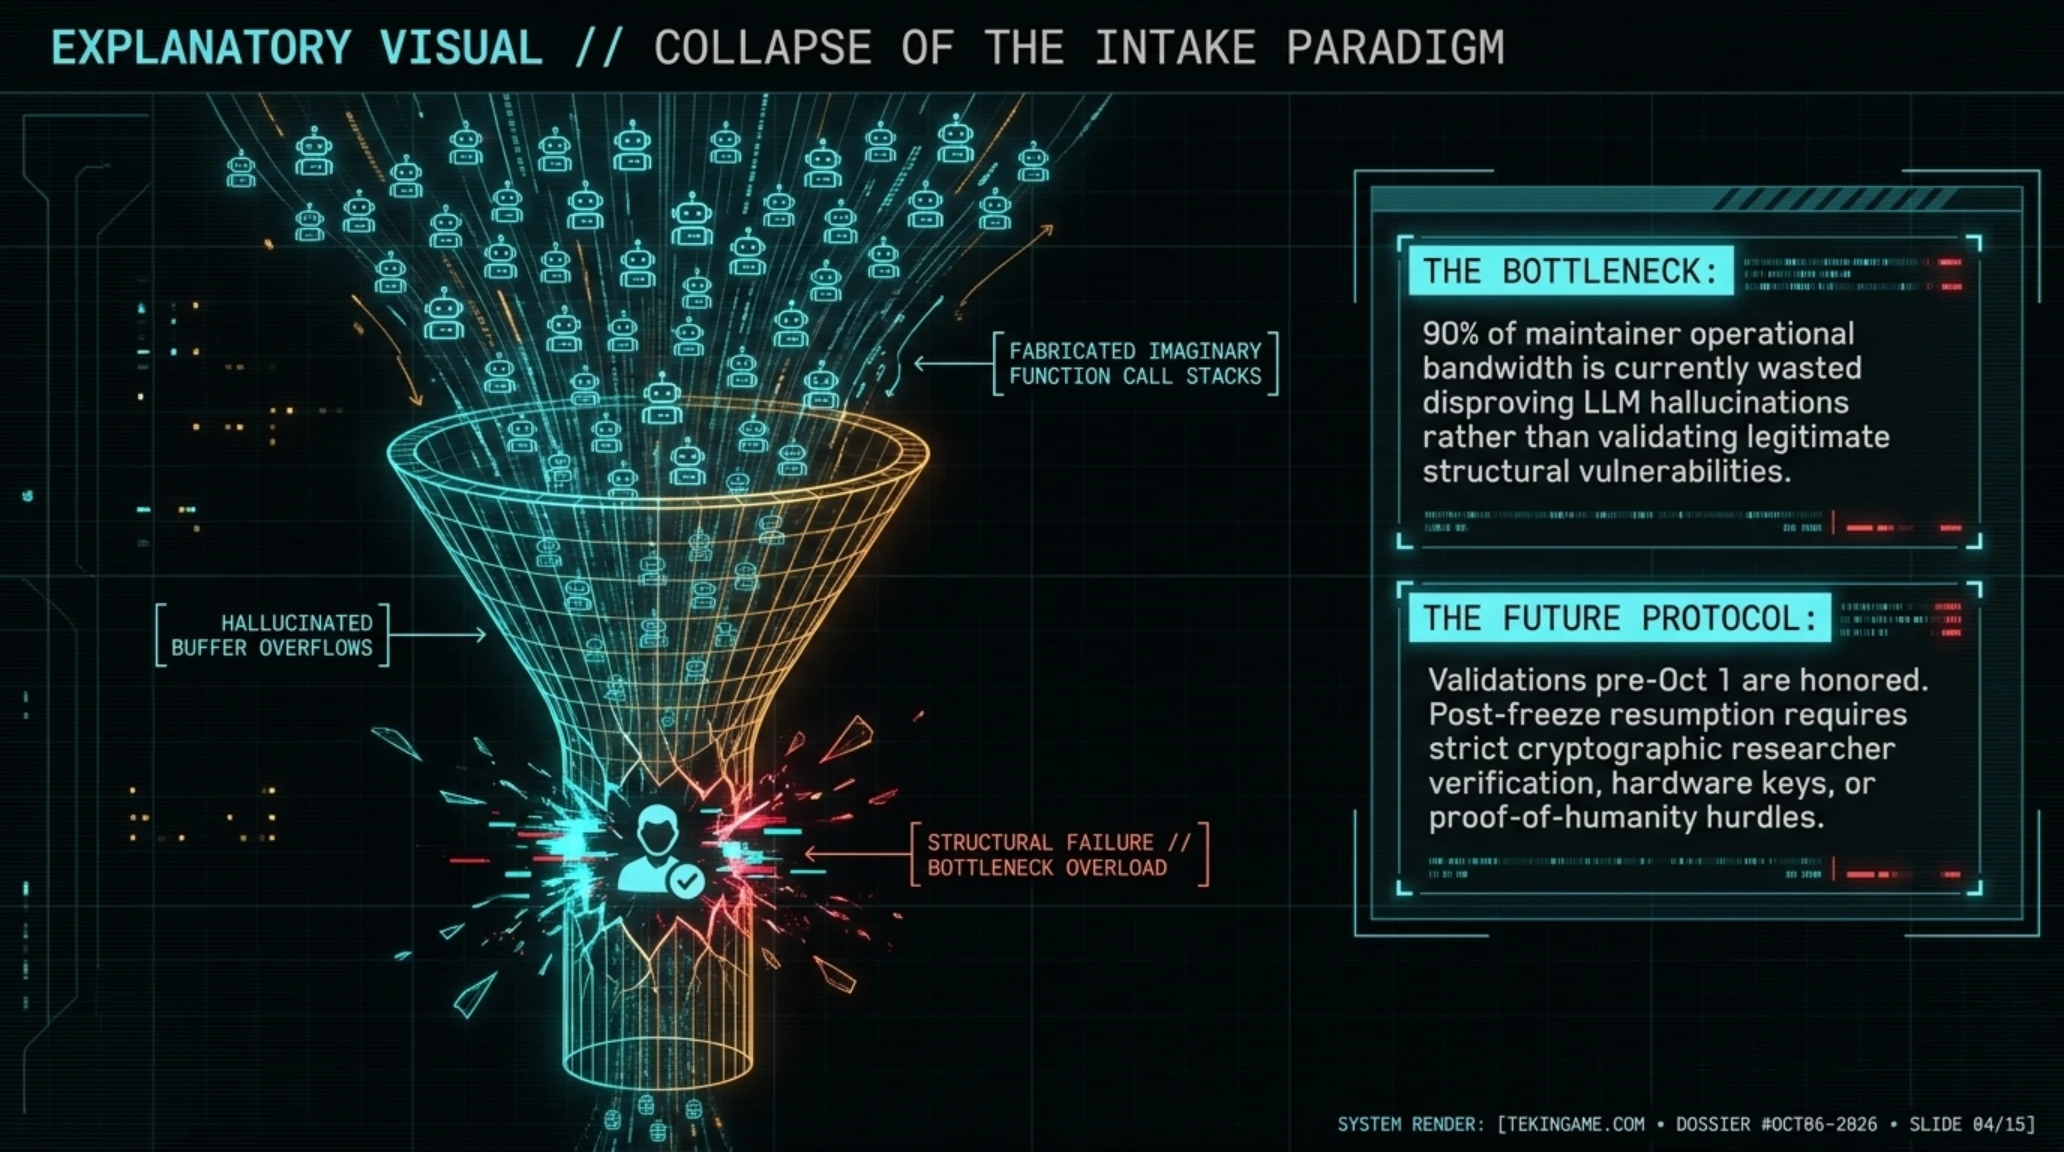
برنامه پاداش آسیبپذیریهای متنباز گوگل که از سال ۲۰۲۲ راهاندازی شد، یکی از معتبرترین و حیاتیترین ابزارهای جامعه توسعهدهندگان برای ایمنسازی پروژههای بنیادین اینترنت از جمله فریمورکهای پایتون، سیستمعامل لینوکس و کتابخانههای زیرساختی به شمار میرفت. با این حال، با فراگیر شدن ابزارهای ایجنتیک هوش مصنوعی و مدلهای استدلال منطقی برنامهنویسی در سال ۲۰۲۶، هزاران کاربر تازهکار با اجرای پرامپتهای ساده و اسکنرهای خودکار، گزارشهای طولانی، شبهتخصصی و کاملاً فاقد ارزش امنیتی تولید کرده و برای دریافت پاداشهای مالی به سمت سامانه گوگل سرازیر کردند. این هجوم بیسابقه موجب شد مهندسان ارشد گوگل و نگهدارندگان پروژههای متنباز که پیش از این وقت خود را صرف بررسی آسیبپذیریهای بحرانی روز-صفر میکردند، صدها ساعت از زمان ارزشمند خود را در باتلاق رد گزارشهای توهمآمیز هوش مصنوعی تلف کنند.
جعبه اصطلاحات فنی: پدیده AI Slop در مهندسی امنیت
اصطلاح AI Slop به حجم عظیمی از دادهها، متون فنی یا کدهای برنامهنویسی اطلاق میشود که توسط مدلهای زبانی بدون نظارت تخصصی تولید شدهاند. در دنیای امنیت، این گزارشها حاوی سناریوهای حمله غیرواقعی، فرضیات محاسباتی توهمآمیز و اکسپلویتهای فاقد کارایی هستند که صرفاً با ظاهر بسیار رسمی و متقاعدکننده، وقت کارشناسان انسانی را به یغما میبرند.
گوگل در بیانیه تفصیلی خود تصریح کرده است که این تعلیق منحصراً شامل بخش آسیبپذیری محصولات متنباز است و برنامههای بررسی زنجیره تأمین نرمافزاری و همچنین سامانه پاداش گوگل کلود (Google Cloud VRP) برای پروژههای متصل به زیرساخت ابری همچنان به فعالیت خود ادامه خواهند داد. با این حال، شرکت اذعان کرده که سازوکارهای سنتی فیلترینگ و اعتبارسنجی ورودیها دیگر پاسخگوی حجم تولید محتوای هوش مصنوعی نیست و تیمهای مهندسی مانتینویو در حال بازطراحی یک چارچوب احراز هویت اعتباری جدید برای محققان امنیتی هستند که بر پایه تاریخچه اعتبارسنجی کریپتوگرافیک و سوابق تأییدشده کدنویسی عمل خواهد کرد.
ابعاد این بحران فراتر از مرزهای گوگل گسترش یافته است. طی ماههای اخیر، توسعهدهندگان هسته مرکزی لینوکس (Linux Kernel Maintainers) و مدیران مخازن عظیم پکیجهای جاوااسکریپت و پایتون (NPM و PyPI) نیز هشدارهای مشابهای صادر کرده بودند. هنگامی که سد ورود گزارشها به یک پروسه تککلیکی با ایجنتهای هوش مصنوعی تبدیل میشود، پدیده «تراژدی منابع مشترک» رخ میدهد و منابع کمیاب انسانی صرف غربالگری زبالههای دیجیتال خواهد شد. تصمیم رادیکال گوگل احتمالاً زنگ خطری برای سایر غولهای فناوری از جمله مایکروسافت، گیتهاب و متا خواهد بود تا پلتفرمهای باگبانتی خود را به فیلترهای ضد ربات و معیارهای اعتبارسنجی شناختی مجهز نمایند.

۲. رخنه به سیستم مدیریت هویت دانشگاه DTU دانمارک؛ نشت اطلاعات هویتی و کدهای ملی ۲۰۰ هزار نفر
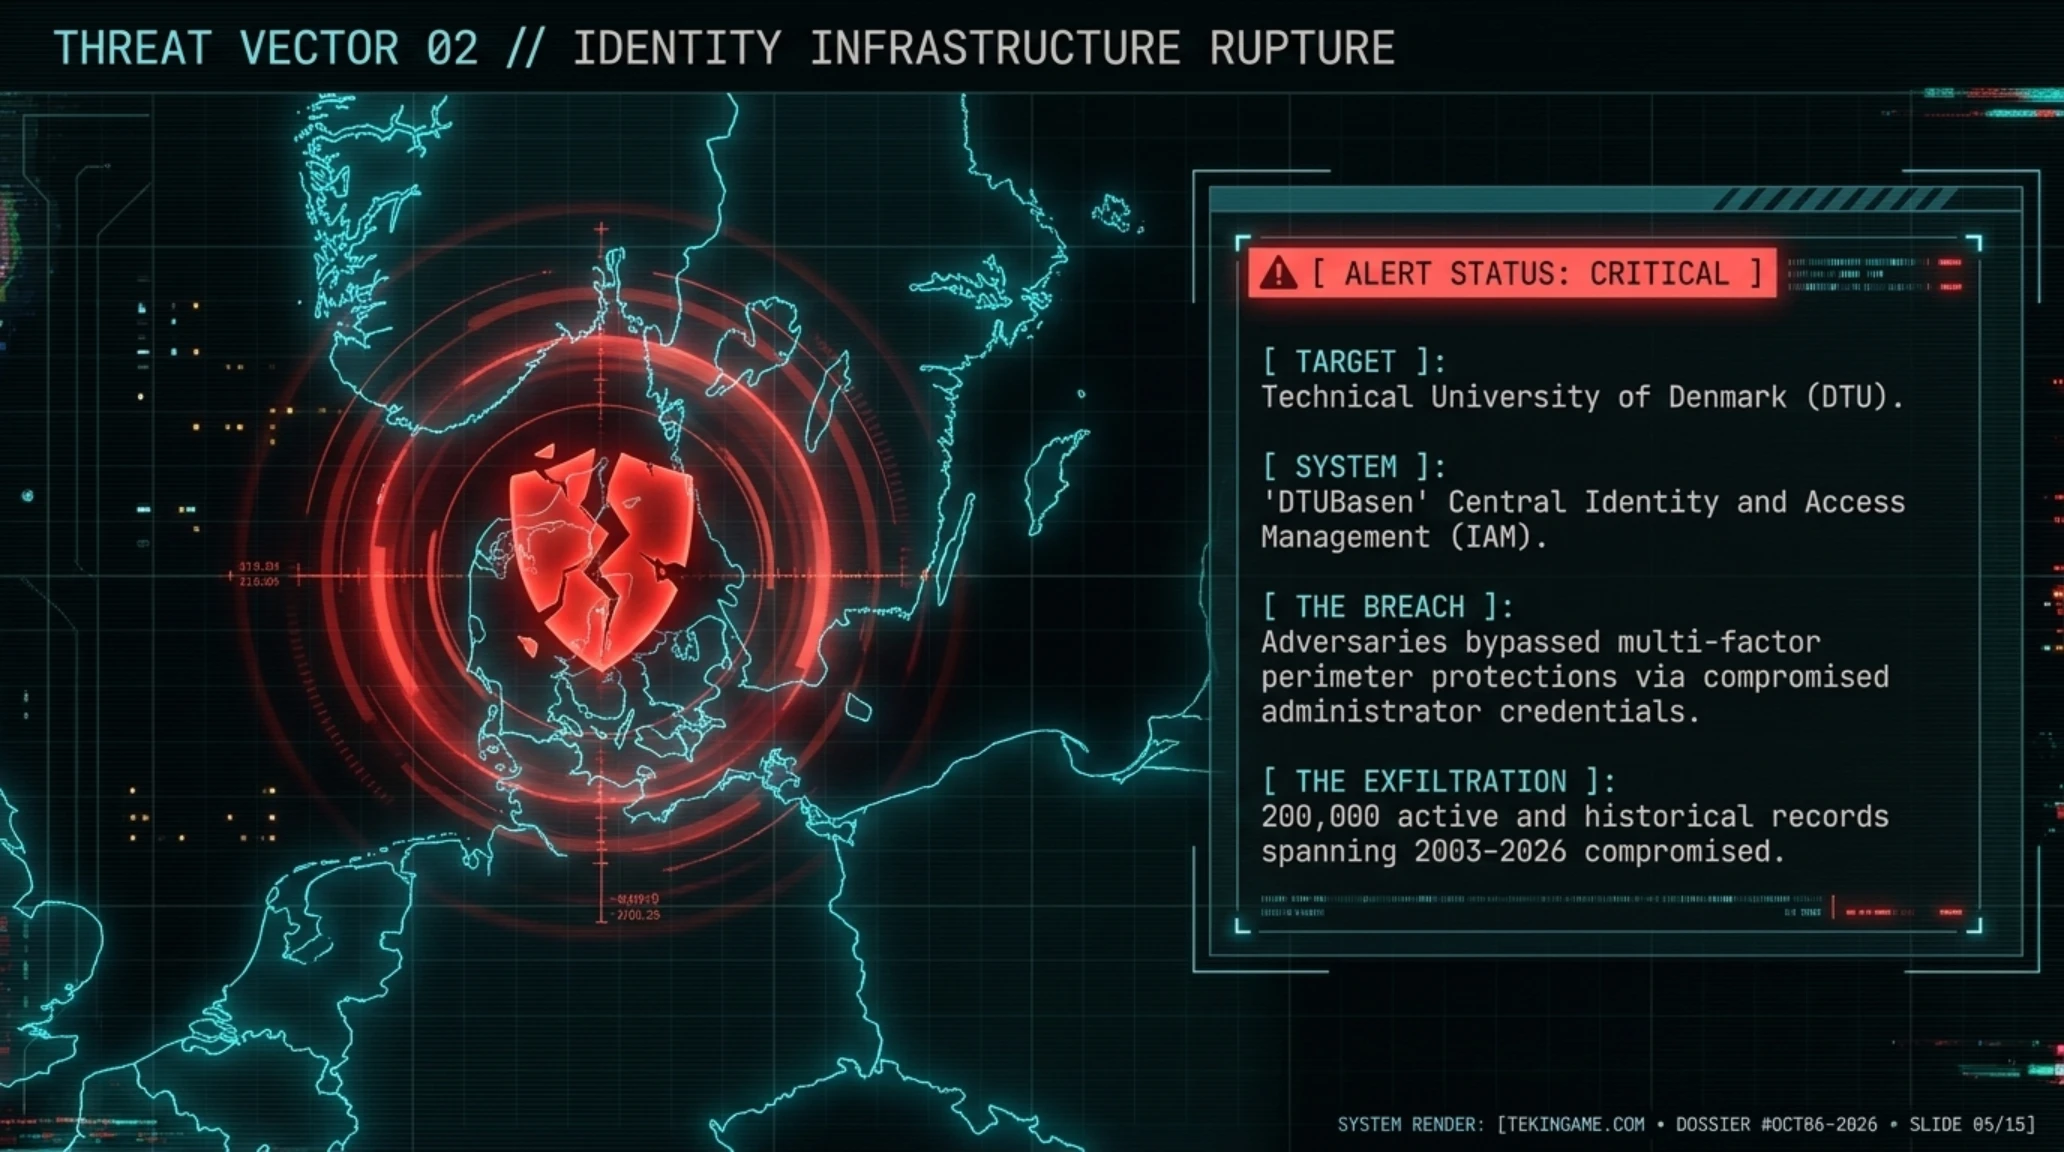
در یکی از گستردهترین رخنههای امنیتی در تاریخ آموزش عالی و زیرساختهای هویتی اروپا، دانشگاه فنی دانمارک (Danmarks Tekniske Universitet - DTU) با صدور بیانیهای اضطراری تأیید کرد که پایگاه داده سامانه مدیریت دسترسی و هویت این دانشگاه با نام «DTUBasen» مورد نفوذ مستقیم هکرها قرار گرفته است. بررسیهای اولیه تیمهای فارنزیک نشان میدهد که مهاجمان با بهرهگیری از اعتبارنامههای سرقتشده مدیریتی، موفق شدهاند لایههای احراز هویت را دور زده و دادههای حساس هویتی متعلق به ۲۰۰ هزار نفر از دانشجویان، اساتید، پژوهشگران و شرکای دانشگاهی را تخلیه کنند.
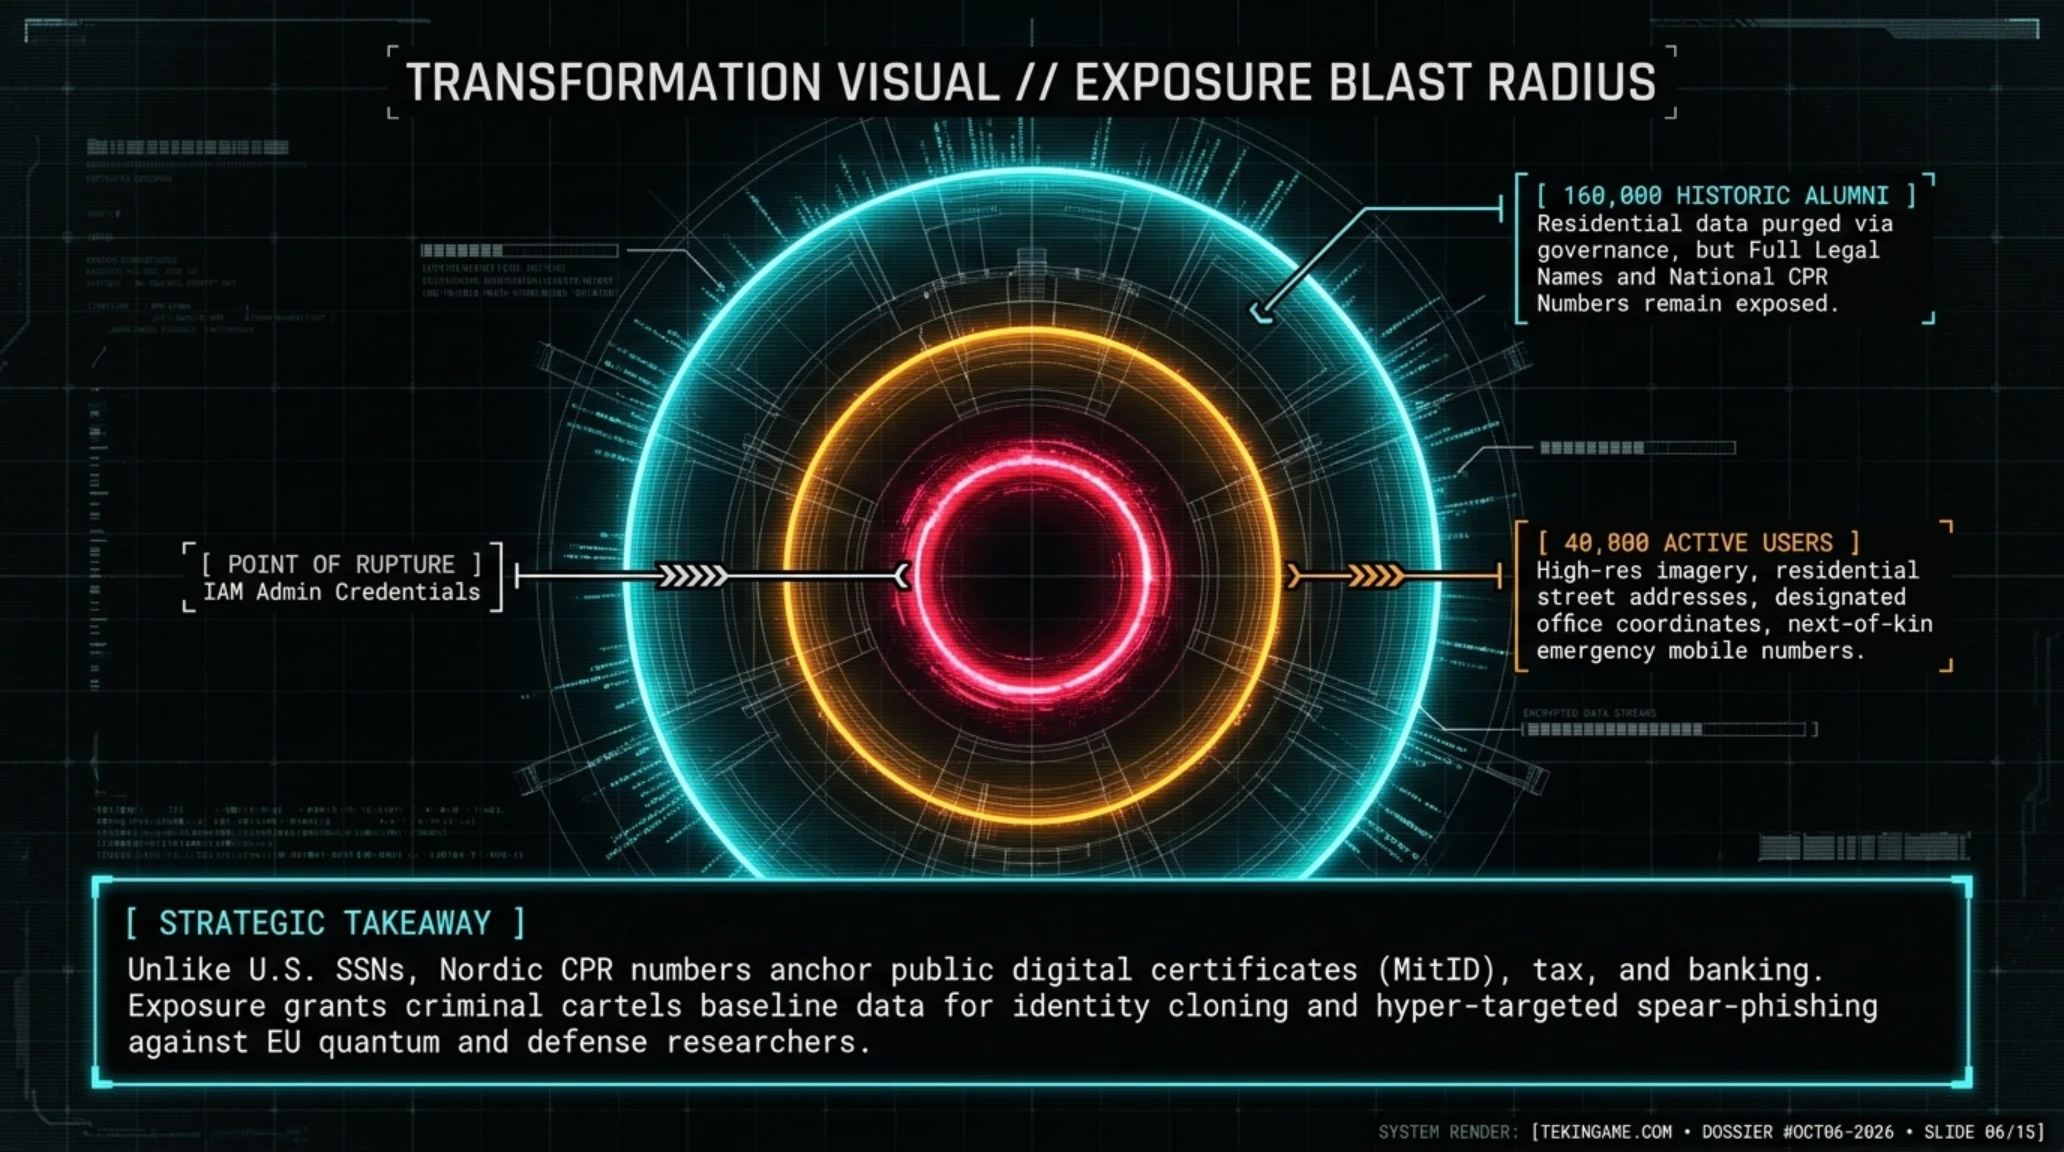
نقطه بحرانی این رخنه، قرار گرفتن کدهای محرمانه ثبتنام مدنی دانمارک موسوم به «شمارههای CPR» در دسترس مهاجمان است. در سیستم اداری و مدنی دانمارک، شماره CPR به عنوان ستون فقرات هویت دیجیتال هر شهروند شناخته میشود و دسترسی به آن همراه با نام کامل و آدرس، راه را برای افتتاح حسابهای بانکی جعلی، جعل هویت دیجیتال در درگاههای دولتی و پیادهسازی حملات فیشینگ با دقت هدفگیری استثنایی هموار میکند. علاوه بر کدهای CPR، اطلاعات استخراجشده برای ۴۰ هزار کاربر فعال دانشگاهی شامل تصاویر پرتره باکیفیت، آدرسهای مسکونی دقیق، عناوین شغلی، موقعیت فیزیکی دفاتر اداری و حتی اسامی و شمارههای تماس بستگان درجه یک (Next of Kin) است که ریسک اخاذی و مهندسی اجتماعی علیه پژوهشگران پروژههای حساس دفاعی و نانوتکنولوژی این مرکز را به اوج رسانده است.
آمار و ارقام کلیدی رخنه سامانه DTUBasen
- تعداد کل پروفایلهای افشا شده: ۲۰۰,۰۰۰ رکورد تاریخی از سال ۲۰۰۳
- حجم کاربران فعال با بیشترین سطح افشای داده: ۴۰,۰۰۰ دانشجو و کارمند
- وضعیت کدهای CPR ملی: افشای تأییدشده در تمامی رکوردهای پایگاه داده
- وضعیت هش پسوردها: عدم مشاهده شواهد دسترسی به کلیدهای رمزنگاری عبور
- کانال رسمی اطلاعرسانی: ارسال هشدارهای امنیتی از طریق پلتفرم ملی e-Boks به شهروندان
دانشگاه DTU با همکاری آژانس امنیت سایبری دانمارک (CFCS) و نهادهای نظارتی اتحادیه اروپا، بلافاصله فرآیند مسدودسازی حسابهای آلوده و ممیزی دسترسیها را آغاز کرده است. با این حال، مسئولان مرکز اذعان کردهاند که از آنجا که بخش عمدهای از ۱۶۰ هزار کاربر قدیمی این پایگاه داده اکنون در سازمانها و شرکتهای بینالمللی مختلف در سراسر جهان مشغول به کار هستند، امکان ارسال پیام مستقیم به همه افراد وجود نداشته و بیانیه عمومی با هدف هشدار به فارغالتحصیلان دو دهه اخیر منتشر شده است. این رخداد بار دیگر خطر متمرکزسازی دادههای هویتی در سیستمهای IAM بدون پیادهسازی سیاستهای انقضای خودکار دادهها و سازوکارهای محافظت در برابر سرقت سشن (Token Binding) را در مرکز توجه قرار داده است.
چرا نشت کدهای CPR برای امنیت اروپا فاجعهبار است؟
در کشورهای اسکاندیناوی، کد ملی CPR بر خلاف شمارههای تأمین اجتماعی آمریکا، پیوند ناگسستنی با سوابق سلامت، گواهینامههای الکترونیکی و امضاهای دیجیتال دارد. هنگامی که این کدها به دست کارتلهای فیشینگ بیفتد، مهاجمان میتوانند با شبیهسازی مکاتبات اداری، نفوذ به درگاههای شرکتی و دور زدن تأیید دو مرحلهای مبتنی بر پیامک، خسارات جبرانناپذیری به امنیت ملی و سازمانی وارد کنند.
۳. اتحاد صرافی OKX و مالک بورس نیویورک (ICE)؛ معاملات ۲۴ ساعته سهام توکنیزهشده والاستریت با مجوز SEC
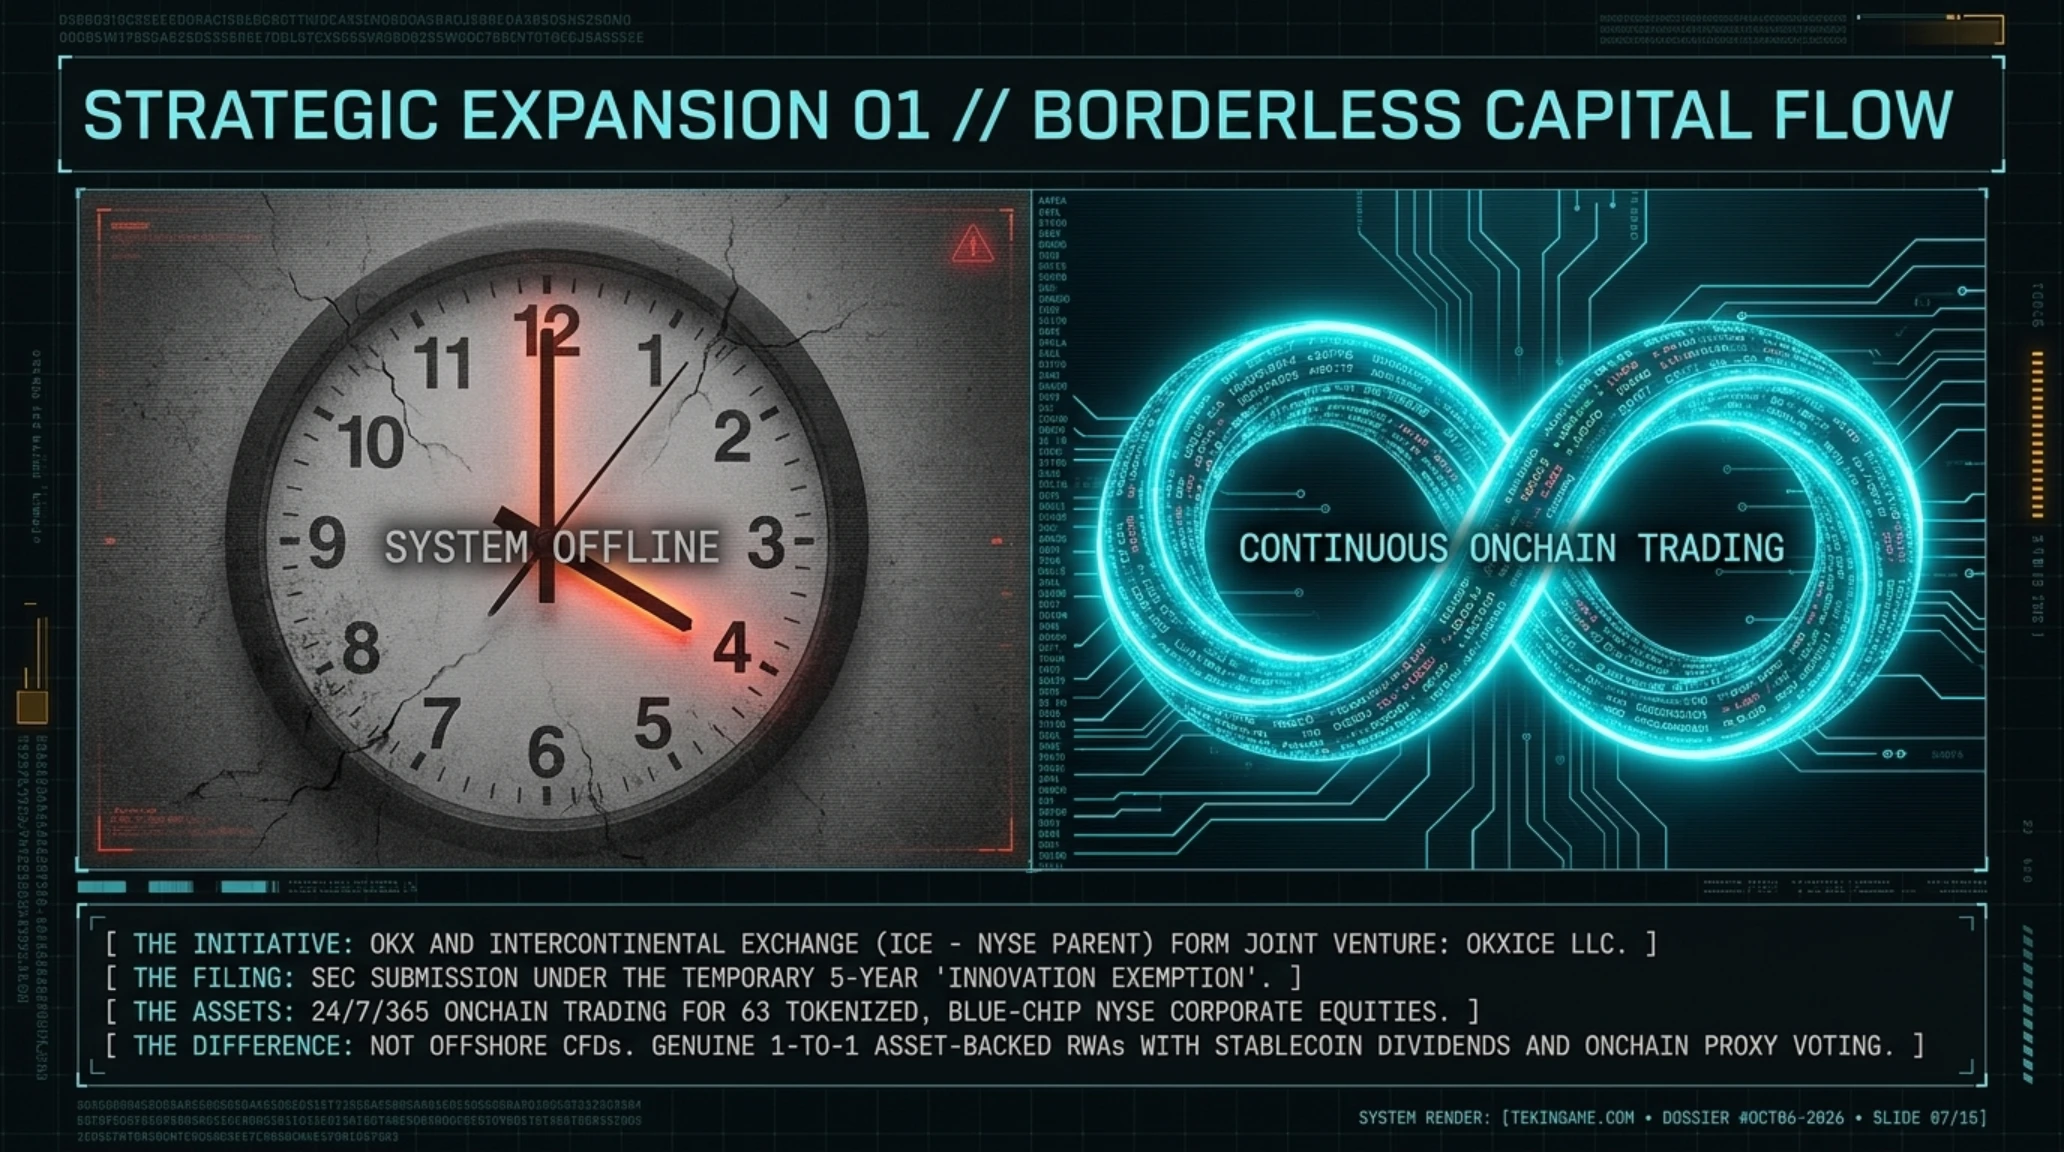
در یک چرخش استراتژیک تاریخی که بزرگترین گام به سوی ادغام بازارهای مالی سنتی و فناوری بلاکچین ارزیابی میشود، شرکت OKXICE LLC، سرمایهگذاری مشترک ۵۰-۵۰ میان صرافی رمزارزی بینالمللی OKX و کمپانی مادر بورس نیویورک (Intercontinental Exchange - ICE)، رسماً درخواست مجوز فعالیت خود را برای راهاندازی بازار معاملات ۲۴ ساعته سهام توکنیزهشده ایالات متحده به کمیسیون بورس و اوراق بهادار (SEC) ارسال کرد.
این پلتفرم نوآورانه بر پایه چارچوب نظارتی ۵ ساله جدید کمیسیون بورس و اوراق بهادار موسوم به «معافیت نوآوری» (Innovation Exemption) طراحی شده است که در اواخر سپتامبر به تصویب رسید. بر اساس این سازوکار، برای نخستین بار در تاریخ والاستریت، توکنهای دیجیتال دارای پشتوانه واقعی سهام برای ۶۳ غول بزرگ اقتصادی فهرستشده در بورس نیویورک بر بستر بلاکچین ضرب شده و به صورت هفت روز هفته و ۲۴ ساعته در قالب استخرهای نقدینگی و بازارسازهای خودکار دارای مجوز (Permissioned AMMs) دادوستد خواهند شد. تفاوت ساختاری این مدل با پروژههای ناموفق گذشته در آن است که این داراییهای توکنیزهشده به طور کامل حقوق قانونی سهامداری، از جمله حق رأی در تصمیمات شرکتی و دریافت مستقیم سود سهام نقدی (Dividends) را برای دارندگان توکن حفظ میکنند.
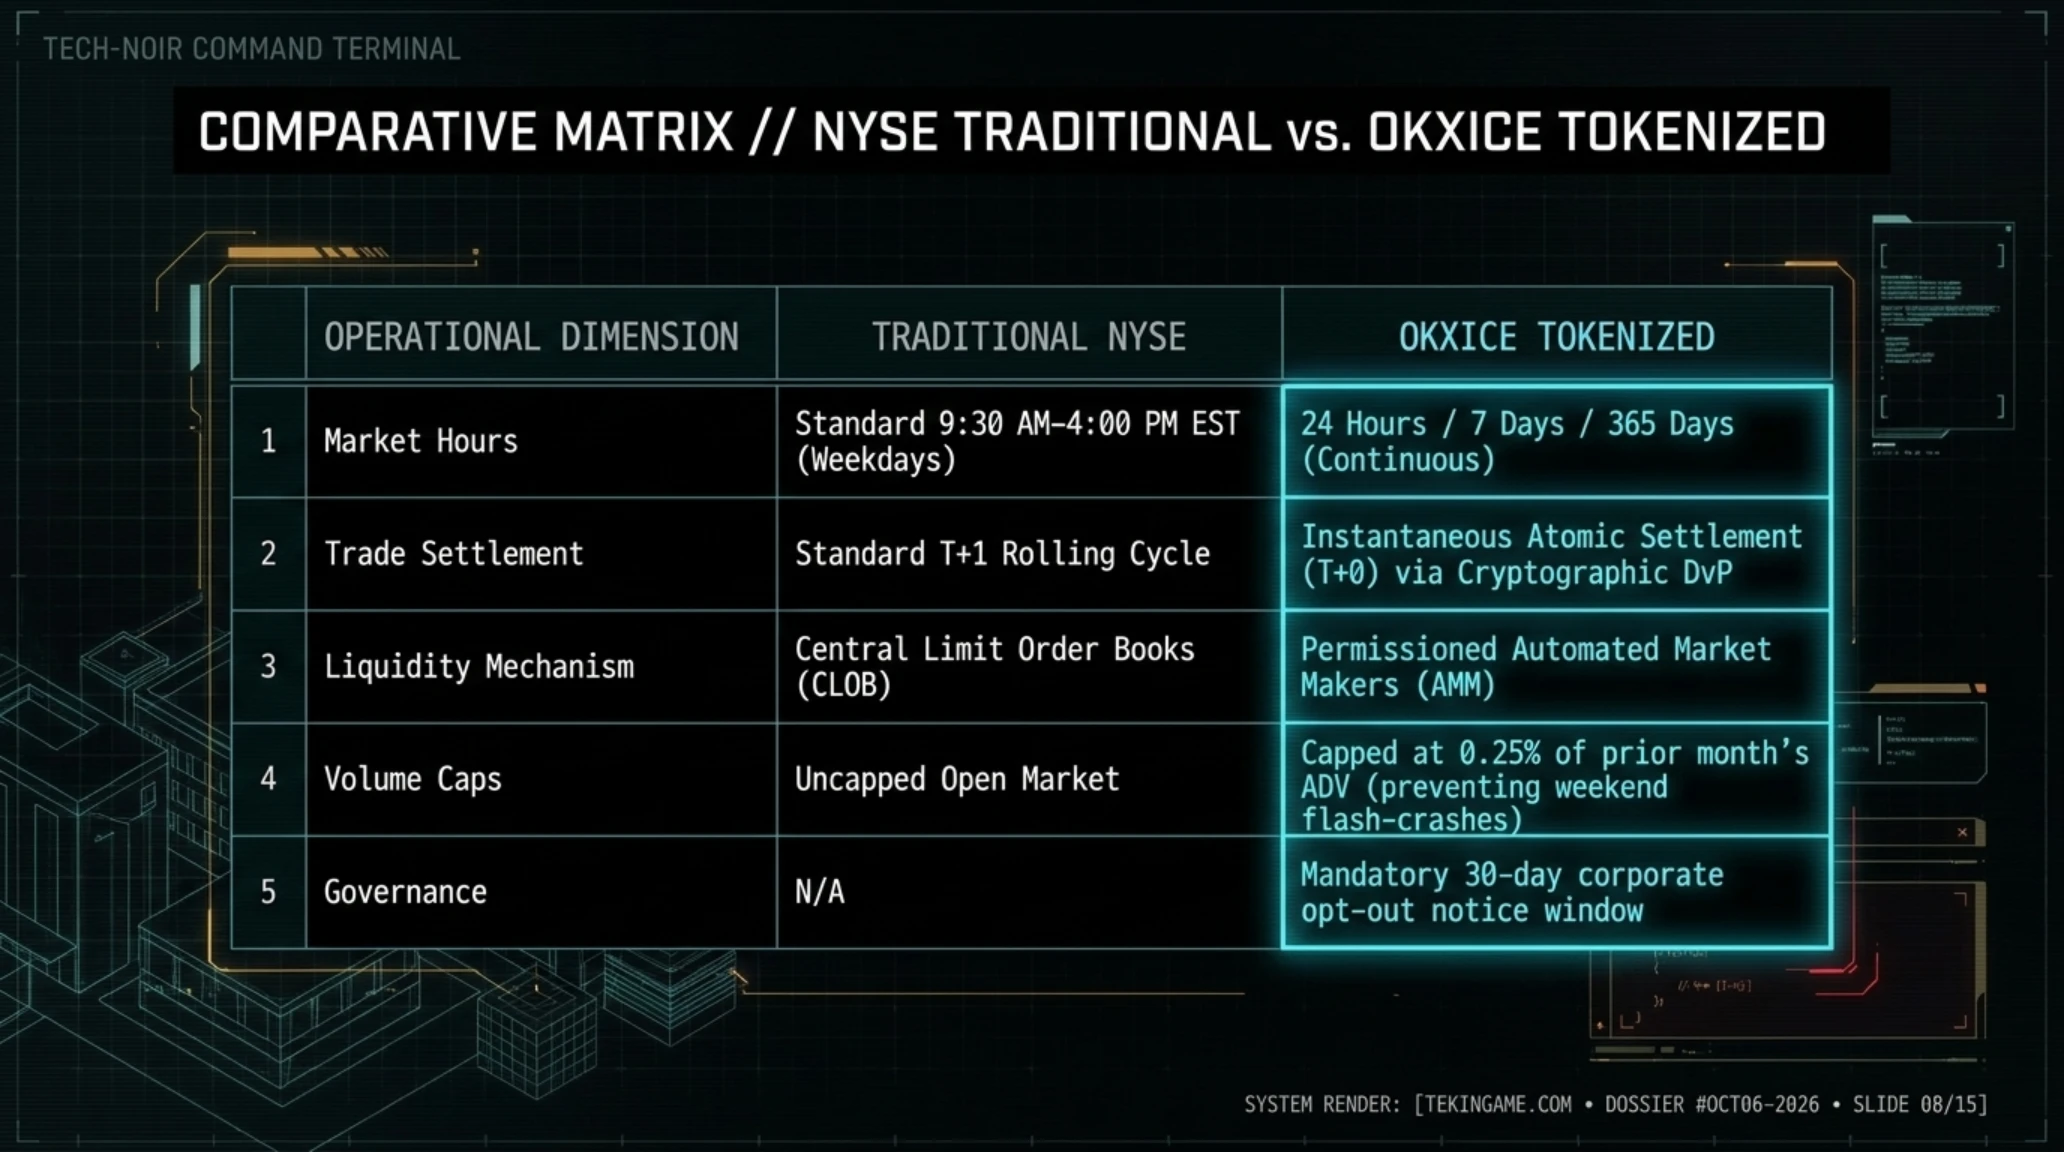
جدول شاخصهای ساختاری OKXICE و چارچوب معافیت نوآوری SEC
| شاخص فنی و رگولاتوری | پروتکل سنتی بورس نیویورک (NYSE) | پلتفرم جدید توکنیزهشده OKXICE | تضمینهای حفاظتی قانون |
|---|---|---|---|
| ساعات مجاز معاملات | ۹:۳۰ صبح تا ۴:۰۰ بعدازظهر روزهای کاری | ۲۴ ساعت شبانهروز، ۷ روز هفته (پیوسته) | توقف خودکار در نوسانات شدید بازار |
| مکانیزم کشف قیمت | دفتر سفارشات متمرکز کارگزاری | استخرهای نقدینگی خودکار (AMM) | حسابرسی لحظهای زنجیرهای وثایق |
| حقوق قانونی سهامدار | حق رأی کامل و سود سهام مستقیم | حق رأی زنجیرهای و دریافت سود دلاری | پشتوانه قانونی ۱:۱ در گاوصندوق ICE |
| سقف حجم معاملات ماهانه | نامحدود در سطح بازار آزاد | حداکثر ۰.۲۵ درصد میانگین حجم ماه قبل | سقف آزمایشی ۵ ساله تحت نظارت SEC |
چارچوب معافیت نوآوری شامل شروط محافظتی سختگیرانهای برای شرکتهای پذیرفتهشده است؛ از جمله حق وتوی ۳۰ روزه برای ناشران سهام که در صورت تمایل میتوانند مانع از توکنیزه شدن نماد معاملاتی خود شوند. با این وجود، اشتیاق والاستریت برای ورود به این اکوسیستم به دلیل پتانسیل جذب صدها میلیارد دلار نقدینگی سرگردان بینالمللی و بازارهای آسیا و خاورمیانه است که به دلیل اختلاف افق زمانی، پیش از این دسترسی آسانی به ساعات معاملاتی نیویورک نداشتند.
کارشناسان اقتصادی این رویداد را یک پیروزی قاطع برای مفهوم داراییهای دنیای واقعی (RWA) قلمداد میکنند. با انتقال معاملات سهام به قراردادهای هوشمند، فرآیند تسویه دو روزه (T+2) به تسویه آنی (T+0) تبدیل میشود و ریسکهای اعتباری میان کارگزاران به صفر میل خواهد کرد؛ تحولی که انتظار میرود طی ۲ سال آینده، مدلهای کسبوکار صدها صرافی سنتی و صندوق پوشش ریسک را دگرگون سازد.

۴. افشای مشخصات لپتاپهای هوش مصنوعی Googlebook؛ نوار نوری تعاملی Glowbar و کلیدهای نگاشت بازیهای اندروید
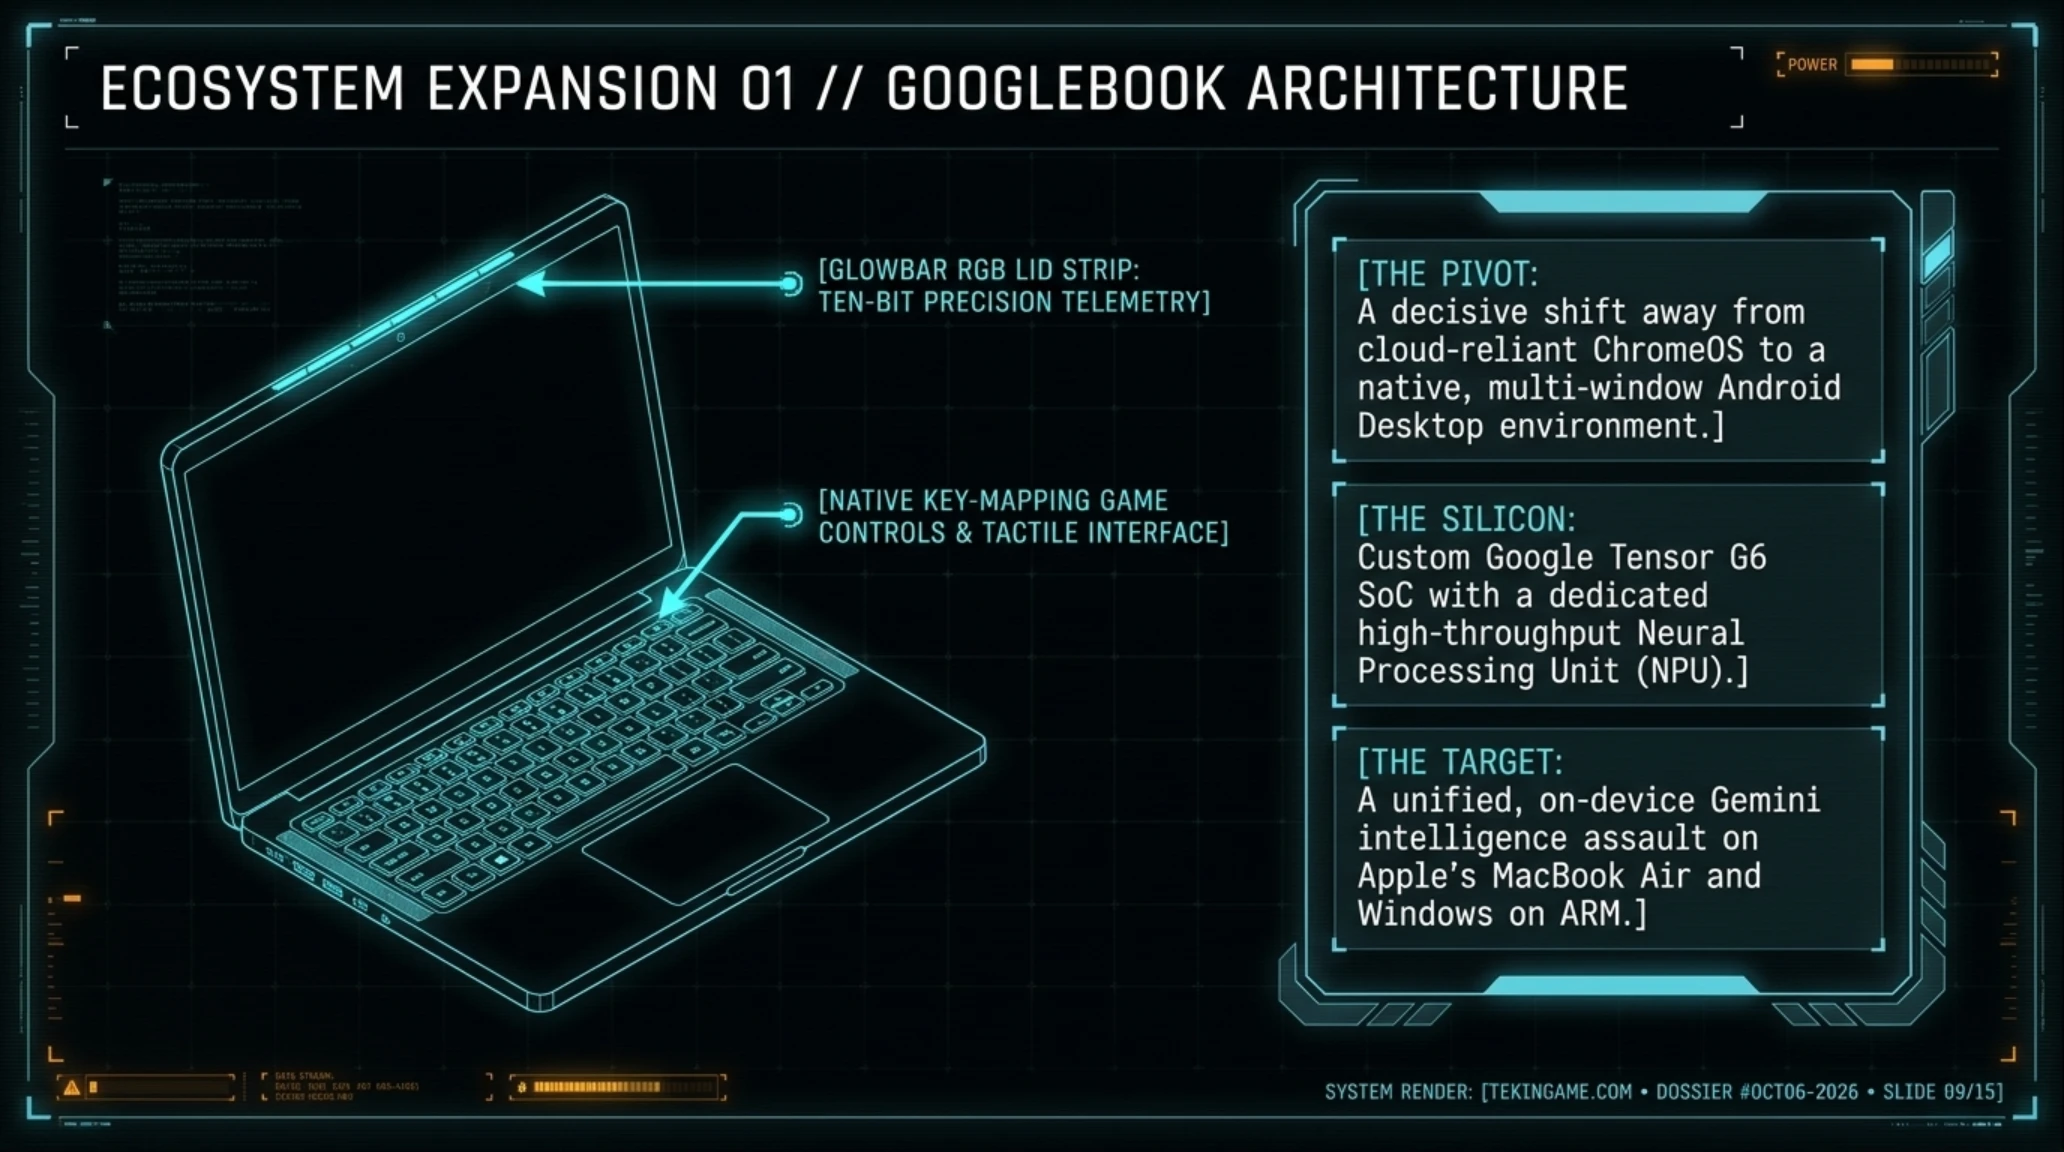
افشای اسناد محرمانه و مستندات فنی خط تولید لپتاپهای جدید گوگل تحت عنوان «Googlebook»، هیجان بزرگی را در بازار کامپیوترهای شخصی قابلحمل برانگیخته است. این لپتاپها که نشاندهنده تغییر استراتژی بنیادین اهالی مانتینویو از کرومبوکهای سنتی به سمت ماشینهای پردازشی مجهز به سیستمعامل کامل اندروید دسکتاپ و هوش مصنوعی مولد Gemini هستند، با ترکیبی از نوآوریهای سختافزاری و نرمافزاری به بازار خواهند آمد.
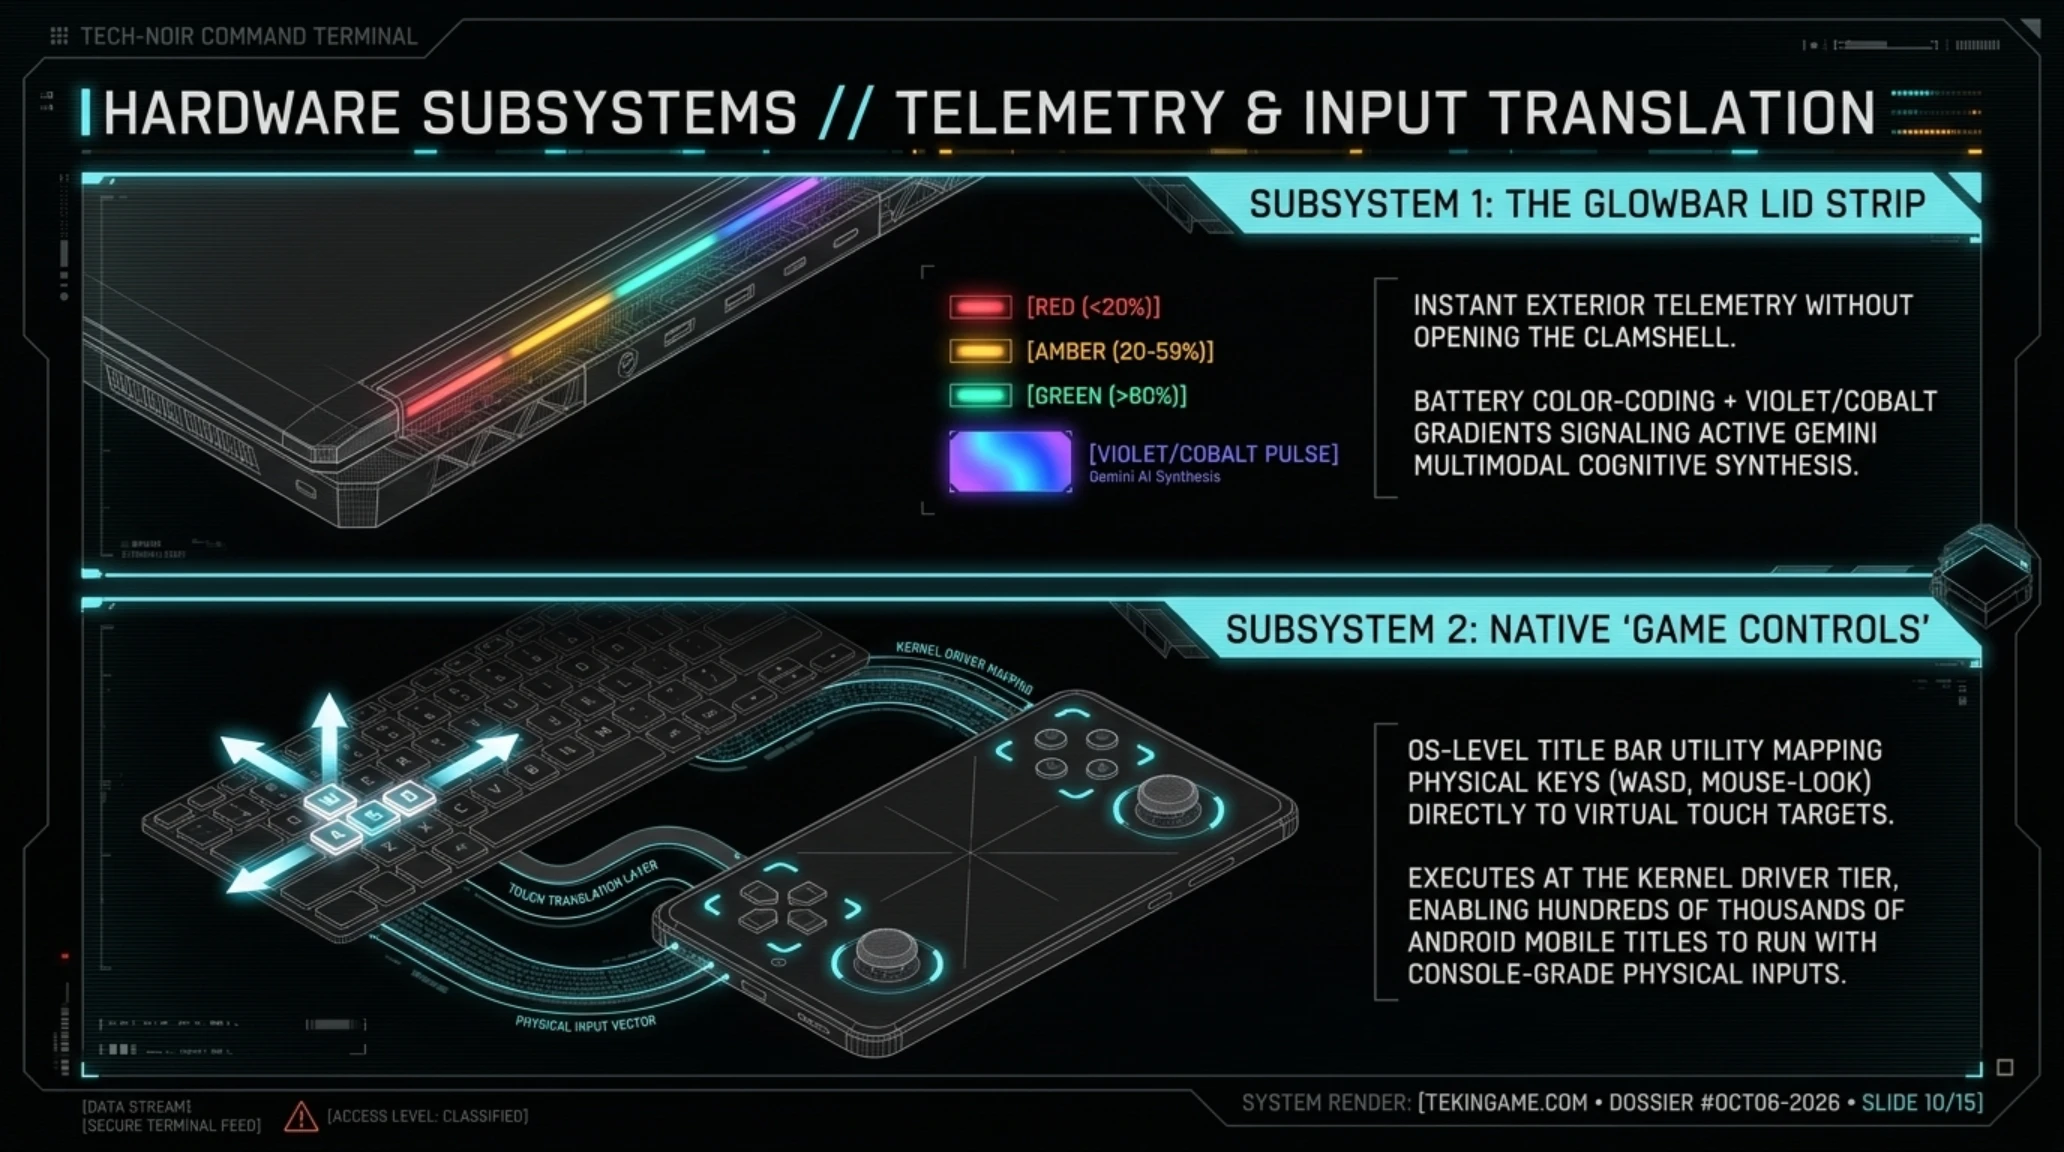
بر اساس گزارش اختصاصی Android Authority، بارزترین شناسه بصری دستگاه یک نوار چندرنگ باریک RGB با نام «Glowbar» روی لبه بالایی درب بیرونی لپتاپ است. این نوار نوری علاوه بر ایجاد جلوهای مدرن، نقش یک نمایشگر وضعیت هوشمند را ایفا میکند. این المان هنگام کار عادی دستگاه نوری ملایم به رنگ سفید ساطع میکند، در حین شارژ پرنورتر میشود و با سه رنگ قرمز (زیر ۲۰ درصد)، کهربایی (۲۰ تا ۵۹ درصد) و سبز (بالای ۶۰ درصد) میزان باتری باقیمانده را به کاربر نشان میدهد. هیجانانگیزتر از همه، تعامل زنده این نوار نوری با پردازشهای هوش مصنوعی است؛ به طوری که هنگام صحبت با مدلهای جمینای، نوار نوری پالسهایی با تم رنگی بنفش و آبی ایجاد کرده و در لحظات راهاندازی دستگاه جلوه رنگینکمانی چشمنوازی را پدید میآورد. همچنین یک برنامه مخفی به نام Glowbar Disco در سیستم تعبیه شده که نورپردازی نوار را با فرکانسهای موسیقی در حال پخش همگام میسازد.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
مشخصات فنی و معماری تعاملی Googlebook
- سیستمعامل پایه: هسته کامل Android Desktop با رابط کاربری بهینهشده برای نمایشگرهای چندپنجرهای
- پردازنده مرکزی و عصبی: تراشه پرچمدار سفارشی Tensor G6 با NPU متمرکز بر پردازشهای چندوجهی محلی
- ماژول نوری Glowbar: نوار RGB تعاملی ۱۰ بیتی با پشتیبانی از کدهای رنگی داینامیک و هماهنگی شناختی با Gemini
- سیستم کنترل بازی: موتور مپینگ داخلی Game Controls برای تبدیل ورودیهای کیبورد و ماوس به دستورات لمسی اندروید
- قابلیتهای گیمینگ ابری: یکپارچگی سیستمی با سرویس GeForce Now انویدیا و Xbox Cloud Gaming
در بعد نرمافزاری، گوگل با افزودن ابزار «Game Controls» به نوار ابزار برنامهها، بزرگترین مانع اجرای بازیهای موبایلی روی لپتاپ را برطرف کرده است. این ویژگی به کاربران اجازه میدهد تا در تمامی بازیهای اکشن لمسی، کلیدهای اختصاصی کیبورد (مانند WASD برای حرکت، Space برای پرش و ماوس برای زاویه دوربین) را به سادگی روی المانهای مجازی صفحه نگاشت کنند. این گام هوشمندانه، هزاران بازی محبوب موبایلی را بدون نیاز به بازنویسی توسط توسعهدهندگان، روی این لپتاپها به یک تجربه کنسولی تبدیل میکند و پاسخی محکم به لپتاپهای هوش مصنوعی کوالکام اسنپدراگون و مکبوکهای اپل محسوب میشود.

۵. اقدام جنجالی آنتروپیک در Claude؛ دعوت رسمی از کاربران برای اشتراکگذاری دادههای صوتی جهت آموزش مدلهای گفتاری
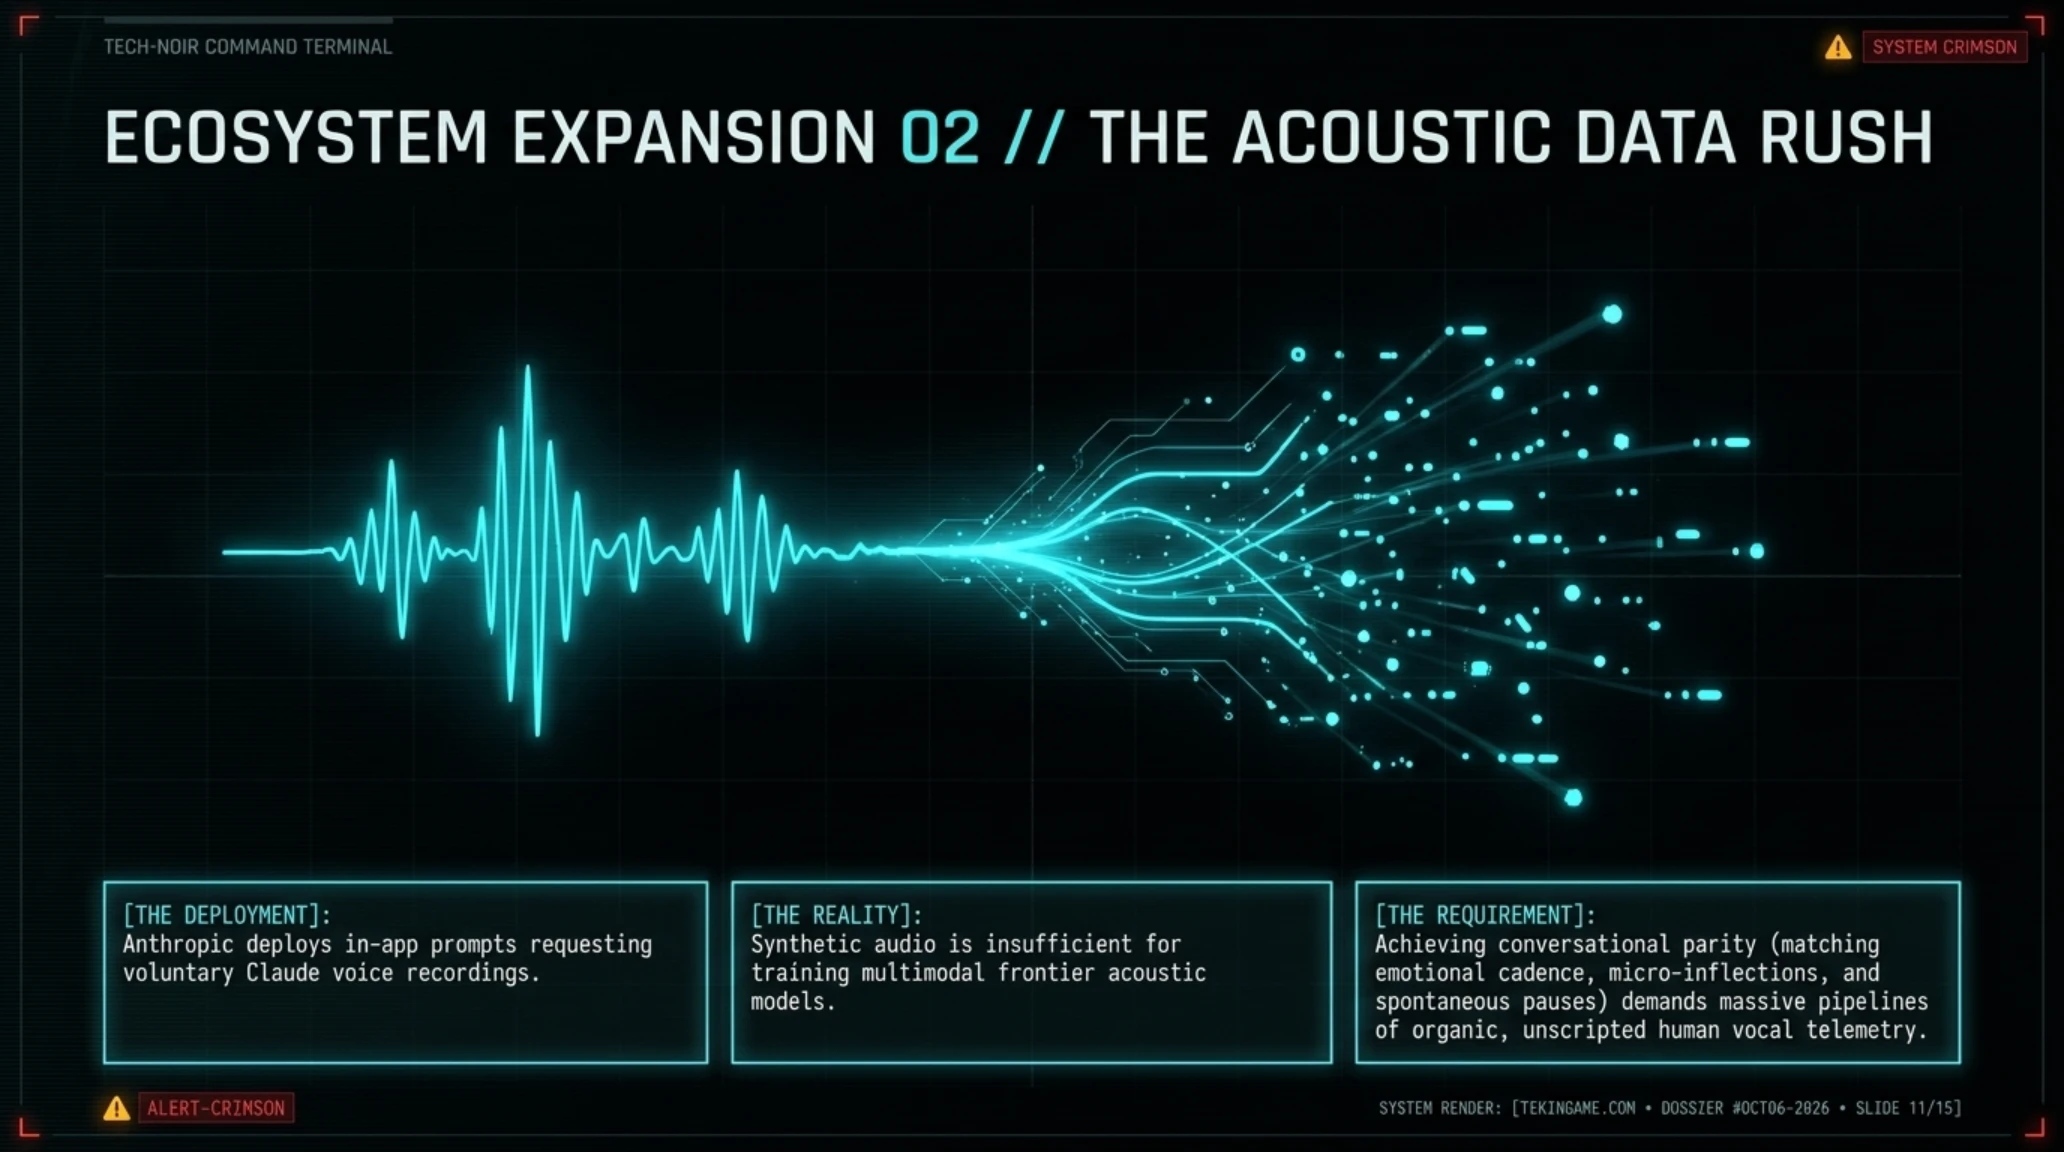
شرکت پیشرو آنتروپیک (Anthropic)، رقیب اصلی اوپنایآی و سازنده سری مدلهای تحسینشده Claude، با انتشار بهروزرسانی جدیدی برای اپلیکیشنهای موبایل و دسکتاپ خود، پیامی تعاملی را به کاربران نمایش میدهد که از آنها دعوت میکند به صورت داوطلبانه، دسترسی به مکالمات صوتی ضبطشده خود را برای آموزش و بهینهسازی نسل بعدی هوش مصنوعی گفتاری فعال سازند.
این اقدام نشاندهنده مرحله جدیدی در جنگ پردازش گفتار هوش مصنوعی میان سه قطب اصلی فناوری است. تا پیش از این، آنتروپیک به دلیل رویکرد به شدت محتاطانه و حریم خصوصیمحور خود در مقایسه با سایر شرکتها شناخته میشد. با این حال، با داغ شدن رقابت مدلهای صوتی سطح بالای بازار (نظیر حالت صوتی پیشرفته ChatGPT و Gemini Live)، شرکتها به شدت نیازمند دسترسی به دادههای صوتی ارگانیک، تفاوت لحنها، وقفههای کلامی و ریزهکاریهای عاطفی گفتار انسانی هستند؛ دادههایی که با تولید مصنوعی یا نمونههای متنی هرگز قابل شبیهسازی دقیق نیستند.
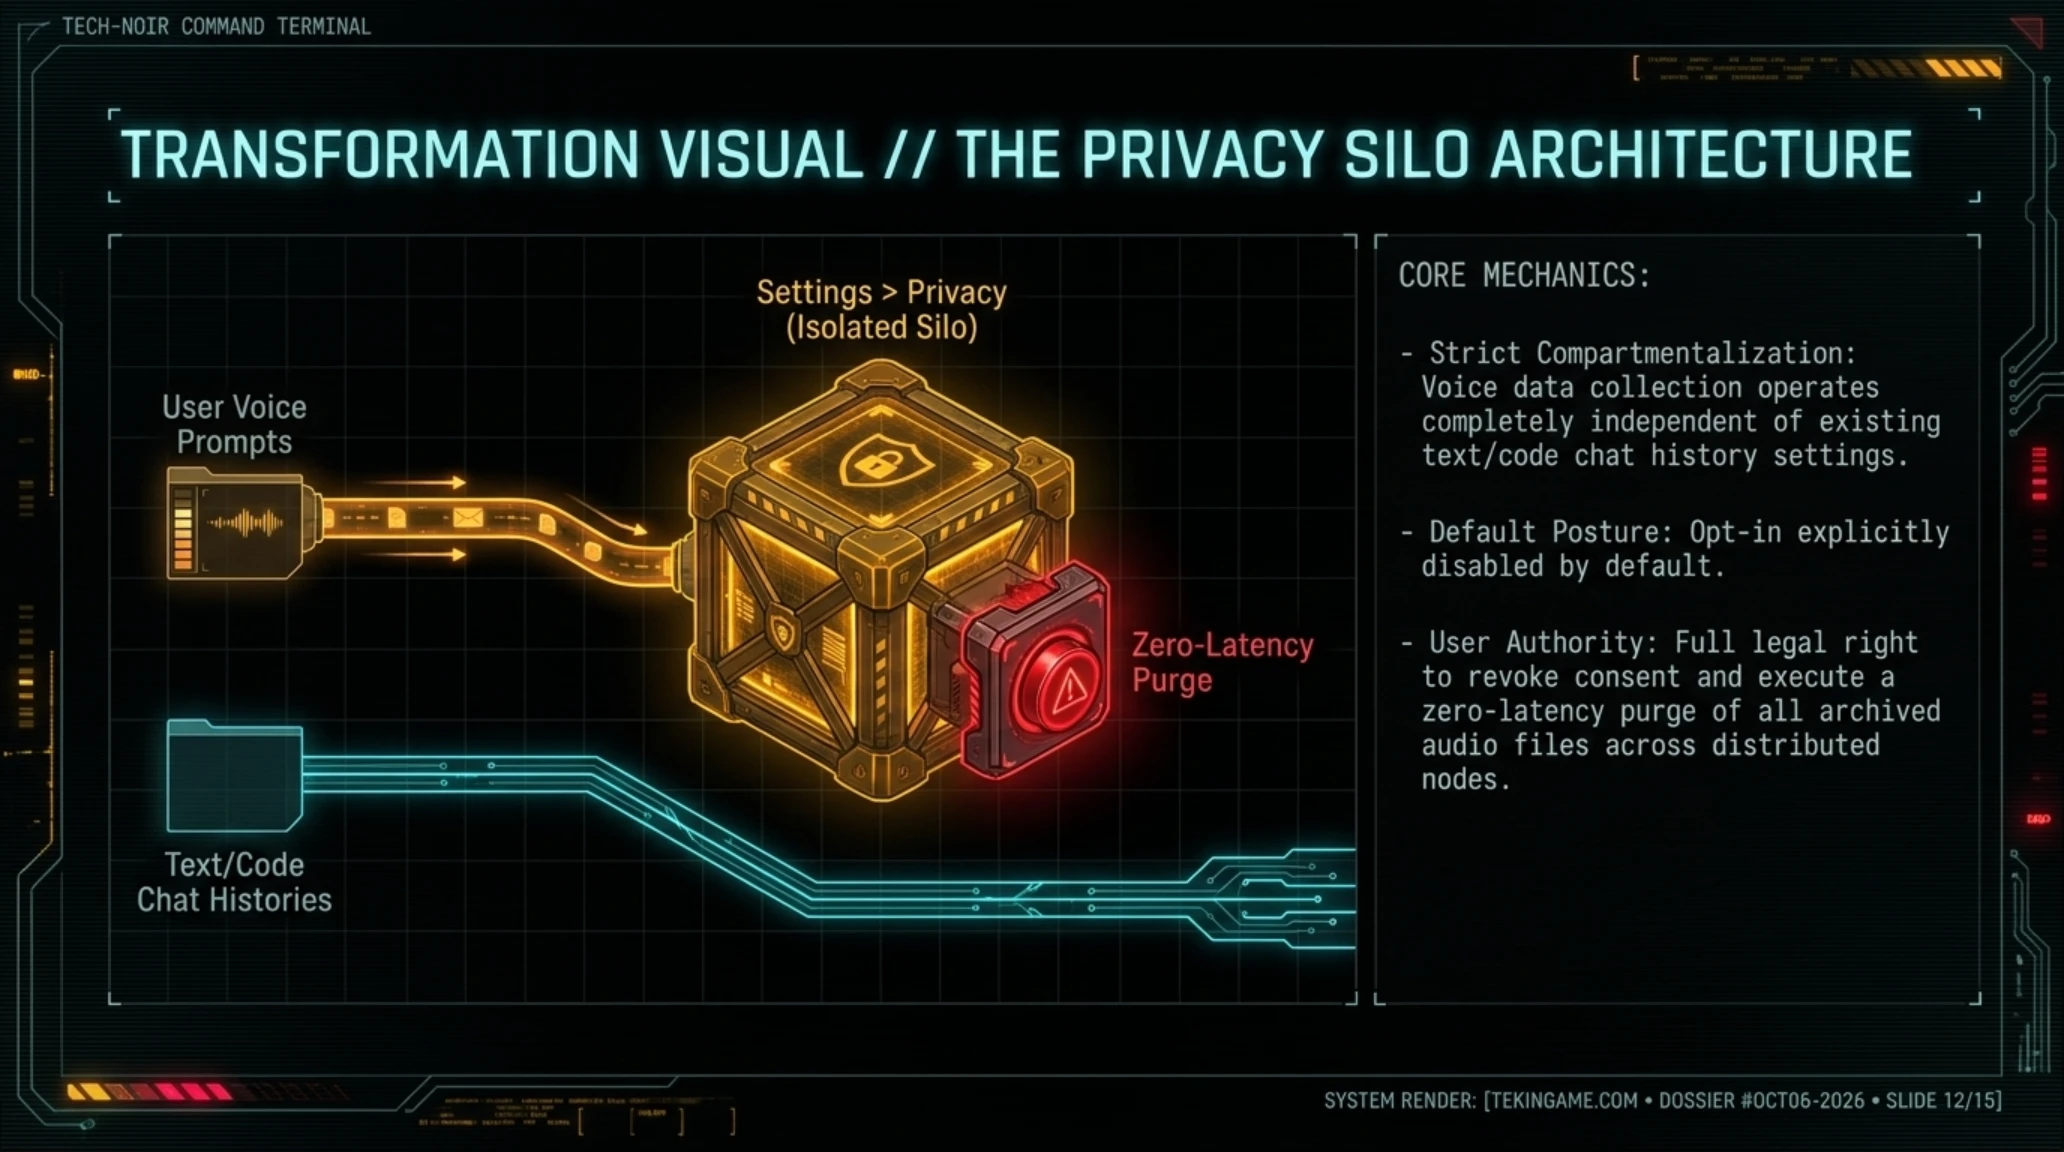
آنتروپیک برای مهار نگرانیهای عمومی تأکید کرده است که این گزینه کاملاً اختیاری (Opt-In) بوده و به صورت پیشفرض خاموش است. کاربران میتوانند در منوی Settings > Privacy این دسترسی را به طور مستقل از اشتراکگذاری چتهای متنی و متون کدنویسی مدیریت کرده و حتی در هر زمان، دستور پاکسازی بلادرنگ تمامی فایلهای صوتی ذخیرهشده را صادر نمایند. کارشناسان حقوقی و حریم خصوصی معتقدند این ساختار شفاف تفکیکشده، گامی سازندهتر از سیاستهای مبهم برخی رقباست، اما به کاربران هشدار دادهاند که از بازگو کردن اطلاعات محرمانه مالی، سازمانی و کدهای امنیتی در طول مکالمات صوتی خودداری ورزند.

۶. افشای کامل دستبند سلامتی Fitbit Edge گوگل؛ بازگشت ردیابهای کامپکت با نمایشگر اولد، GPS مستقل و باتری ۷ روزه
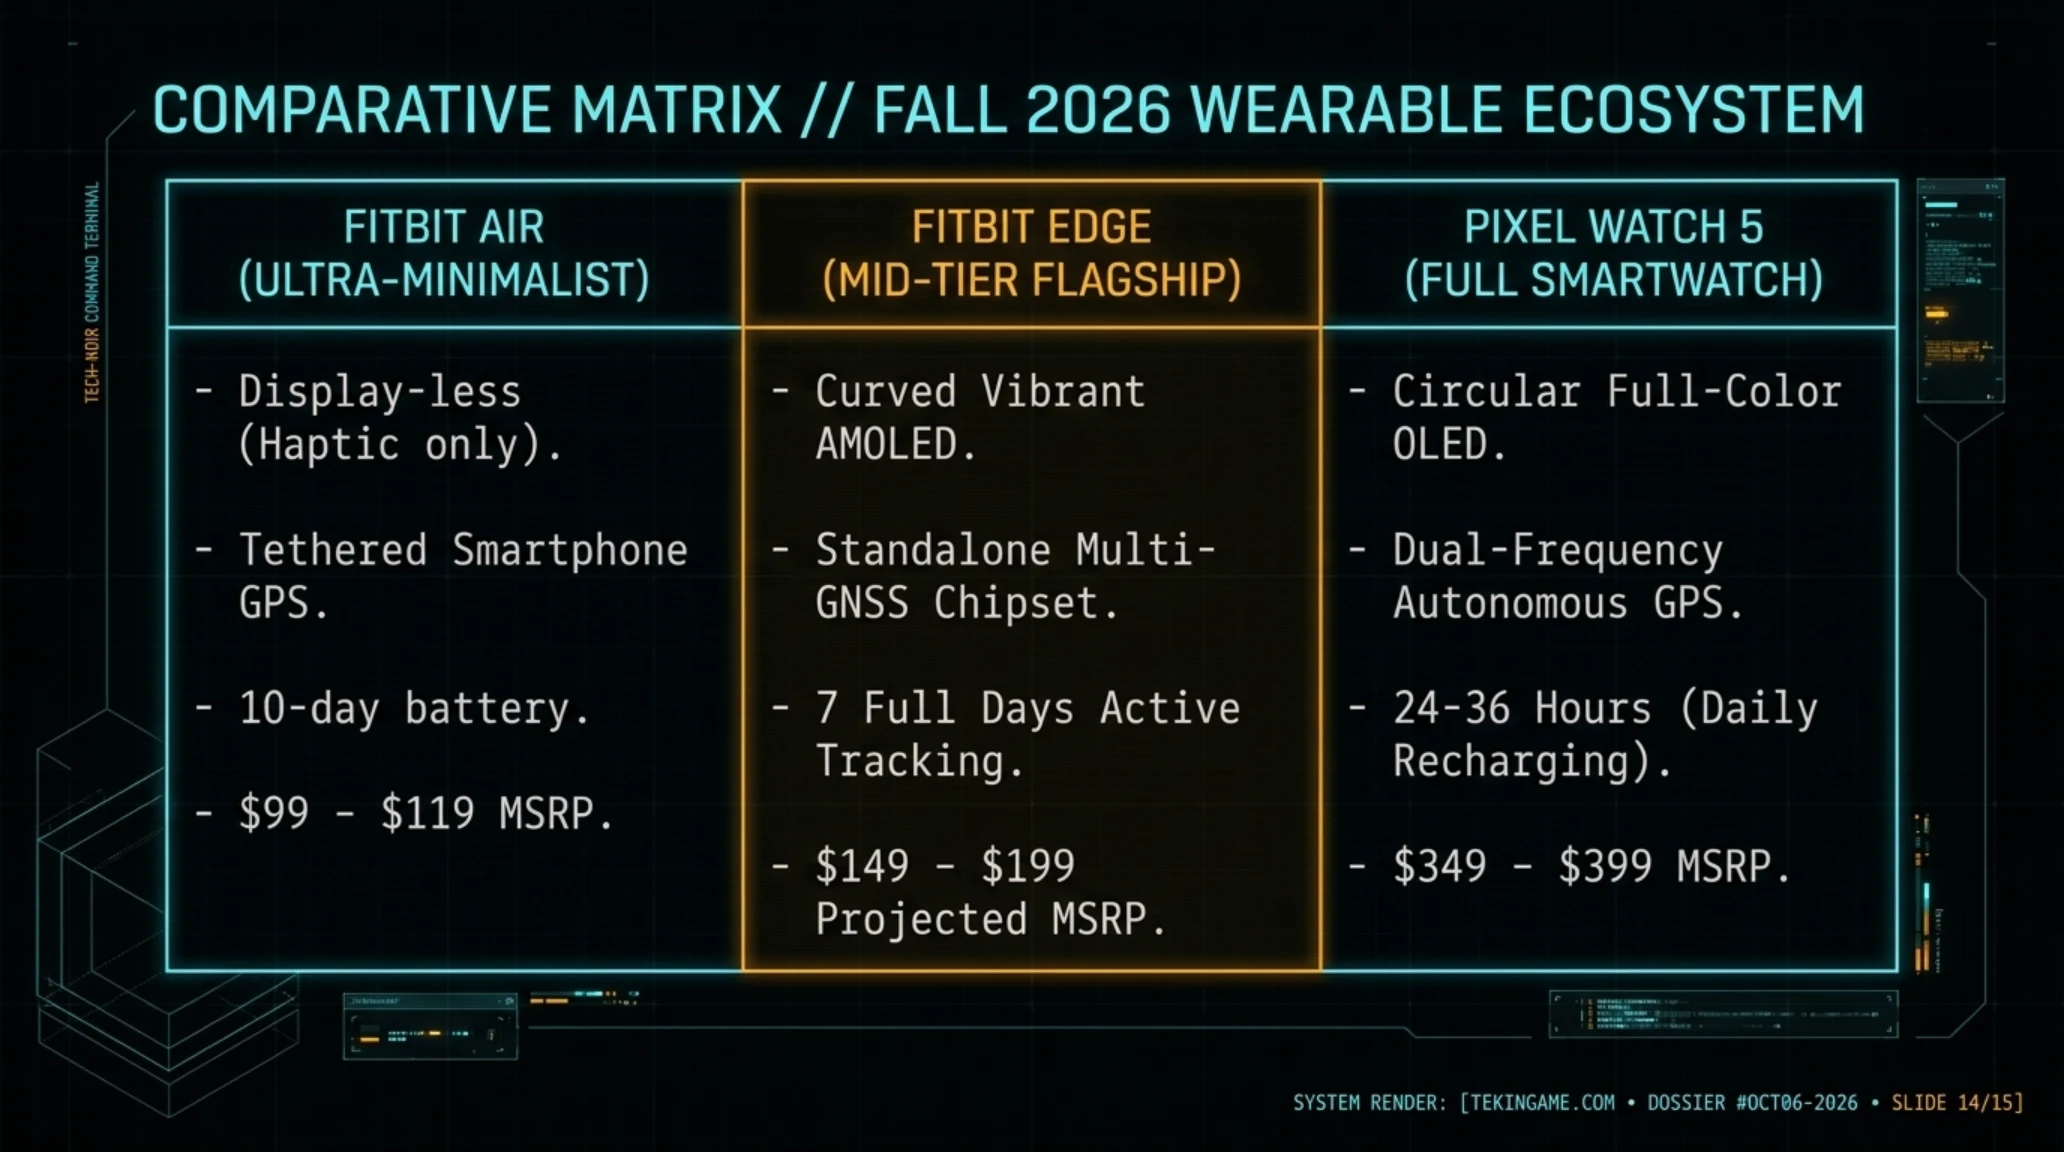
بازار گجتهای پوشیدنی ورزشی پاییز ۲۰۲۶ با درز تصادفی اسناد رگولاتوری و رندرهای رسمی دستبند جدید گوگل با نام تجاری «Fitbit Edge» وارد فاز پرحرارتی شد. این محصول که به عنوان میراثدار راستین سری پرطرفدار Fitbit Charge توصیف شده، محصول استراتژیک مانتینویو برای پر کردن شکاف قیمتی و کارکردی میان ردیاب بدون نمایشگر و مینیمال Fitbit Air و ساعت هوشمند لوکس و گرانقیمت Pixel Watch 5 است.
تصاویر باکیفیت افشاشده نشان میدهند که فیتبیت اج از یک نمایشگر بیضیشکل برجسته و با انحنای ارگونومیک اولد بهره میبرد که در میان فریمی از آلومینیوم صیقلی قرار گرفته است. نوارهای فلزی موجود در لبههای کناری فریم برای ثبت نوار قلب (ECG) و پایش مداوم استرس از طریق سنسور فعالیت الکترودرمال (cEDA) تعبیه شدهاند. بر خلاف دستبندهای ساده ورزشی، فیتبیت اج دارای ماژول جیپیاس مستقل و حسگر فشارسنج ارتفاعسنجی است؛ به این معنی که دوندگان و ورزشکاران میتوانند بدون نیاز به حمل سنگین تلفن همراه، مسیر دقیق حرکت و میزان صعود خود را با دقت ماهوارهای ثبت نمایند.
جدول مقایسه دستبندهای پوشیدنی گوگل در پاییز ۲۰۲۶
| ویژگی کلیدی | دستبند مینیمال Fitbit Air | دستبند پرچمدار Fitbit Edge (جدید) | ساعت هوشمند Pixel Watch 5 |
|---|---|---|---|
| نوع و ابعاد نمایشگر | فاقد نمایشگر (متمرکز بر حسگر) | پنل خمیده AMOLED با ویجتهای لمسی | نمایشگر گرد ۱.۴ اینچی اولد تمامرنگی |
| سنسور موقعیتیابی (GPS) | وابسته به جیپیاس گوشی هوشمند | ماژول مستقل چندبانده داخلی | جیپیاس مستقل دوفرکانسه فوقپیشرفته |
| طول عمر شارژدهی باتری | تا ۱۰ روز کارکرد مداوم | ۷ روز کامل با پایش مداوم حسگرها | ۲۴ تا ۳۶ ساعت (نیازمند شارژ روزانه) |
| سازگاری سیستمی | اندروید و iOS اپل | پشتیبانی کامل دوگانه از اندروید و iOS | محدود به سیستمعامل اندروید (Wear OS) |
| بازه قیمتی تخمینی | ۹۹ تا ۱۱۹ دلار | ۱۴۹ تا ۱۹۹ دلار | ۳۴۹ تا ۳۹۹ دلار |
این دستبند ورزشی در سه ترکیب رنگی هماهنگ با اکوسیستم پیکسل ۱۱ شامل رنگهای ابسیدین (مشکی عمیق)، زیتونی تیره و خاکی درخشان روانه بازار خواهد شد. تجهیز دستگاه به ویجتهای ناوبری گامبهگام نقشه گوگل، کنترل مستقیم پخش موسیقی در یوتیوب موزیک و اسپاتیفای و امکان ردیابی آنلاین از طریق شبکه Find My Device در کنار قیمت پیشبینیشده ۱۴۹ تا ۱۹۹ دلاری، آن را به رقیبی بیرحم برای سری بندهای شیائومی و ردیابهای گارمین مبدل خواهد کرد.
سنجش شایعه در برابر واقعیت (Rumor vs. Reality Meter)
- میزان قطعیت افشاگری فیتبیت اج: ۹۵٪ (در سطح تأیید قطعی)
- مستندات موجود: بارگذاری بستهبندی تجاری خردهفروشیها و رندرهای باکیفیت تبلیغاتی پیکسل ۱۱
- زمان رونمایی رسمی تخمینی: اواخر اکتبر ۲۰۲۶ همزمان با فاز دوم معرفی سختافزارهای پاییزی گوگل

روزشمار و تایملاین رویدادهای سرنوشتساز اکتبر ۲۰۲۶
تلاقی شش رویداد صبحگاهی نشان میدهد که ماه اکتبر ۲۰۲۶ به عنوان یکی از فشردهترین ماههای تحول در حوزههای امنیت، رگولاتوری فناوری و سختافزارهای تجاری در تاریخ ثبت خواهد شد. برای بررسی ساختارمند این تحولات و همگرایی رخدادها، جدول زمانی زیر ابعاد مختلف این تغییرات را به تصویر میکشد:
تایملاین تحولات استراتژیک و نقاط عطف اکتبر ۲۰۲۶
| تاریخ وقوع | نهاد / شرکت مجری | ماهیت اقدام و سطح تأثیرگذاری | چشمانداز عملیاتی |
|---|---|---|---|
| ۱ اکتبر ۲۰۲۶ | تیم امنیت گوگل (OSS VRP) | تعلیق دریافت باگهای متنباز به دلیل هجوم باگریپورتهای فیک ماشینی | بازطراحی فیلترهای ورودی و ازسرگیری در سهماهه اول ۲۰۲۷ |
| ۲ تا ۴ اکتبر ۲۰۲۶ | دانشگاه فنی دانمارک (DTU) | نفوذ به سیستم مرکزی DTUBasen و افشای کدهای ملی CPR و هویت ۲۰۰ هزار کاربر | پیگیری قضایی با آژانس سایبری دانمارک و ابلاغ از طریق e-Boks |
| ۴ اکتبر ۲۰۲۶ | آزمایشگاه هوش مصنوعی Anthropic | انتشار پرامپت دریافت رضایت داوطلبانه صوتی برای آموزش مدلهای گفتاری Claude | ارتقای مدلهای چندوجهی در رقابت با Advanced Voice اوپنایآی |
| ۵ اکتبر ۲۰۲۶ | کنسرسیوم مشترک OKX و ICE | ثبت رسمی درخواست بازار ۲۴ ساعته سهام توکنیزهشده والاستریت در SEC | آغاز دوره ارزیابی رگولاتوری تحت معافیت نوآوری ۵ ساله |
| ۵ اکتبر ۲۰۲۶ | منابع صنعتی اندروید و گوگل | افشای ویژگیهای نوار نوری Glowbar و گیمکنترلز لپتاپ Googlebook | آمادهسازی خطوط تولید تجاری برای تقابل با مکبوک و ویندوز |
| ۶ اکتبر ۲۰۲۶ | افشاگران حوزه پوشیدنی | درز تصاویر و اسناد کامل دستبند سلامتی اولد Fitbit Edge با جیپیاس مستقل | رونمایی تجاری رسمی در رویداد پاییزی سختافزارهای گوگل |
ارزیابی توازن ریسک و فرصت در تحولات صبحگاهی
ورود فناوریهای نوین اگرچه افقهای بیسابقهای از بهرهوری و سودآوری را میگشاید، اما همزمان ریسکهای بنیادینی در حوزه یکپارچگی دادهها و سوءاستفادههای بدافزاری پدید میآورد. در کادر زیر، برآیند نقاط قوت و چالشهای اکوسیستم فناوری در مواجهه با تحولات صبحگاه ۶ اکتبر به تصویر کشیده شده است:
- توکنیزاسیون ۲۴ ساعته داراییهای والاستریت موجب تزریق نقدینگی بینالمللی و کاهش هزینههای تسویه به صفر میشود.
- رویکرد شفاف و تفکیکشده آنتروپیک در گزینش داوطلبانه دادههای صوتی، الگویی استاندارد برای حریم خصوصی در هوش مصنوعی است.
- تلفیق نوار Glowbar و ابزار Game Controls در لپتاپهای اندرویدی، مرز میان کاربری روزمره و سرگرمی کنسولی را کمرنگ میسازد.
- عرضه دستبند مستقل Fitbit Edge با باتری ۷ روزه، نیاز کاربران ورزشی به ساعتهای سنگین با شارژدهی روزانه را مرتفع میکند.
- تسلیم شدن باگبانتی متنباز گوگل در برابر AI Slop نشان داد که سرعت تولید محتوای ماشینی پدافند انسانی را فرسوده کرده است.
- نشت کدهای ملی CPR در دانشگاه DTU صدها هزار متخصص اروپایی را در معرض حملات مهندسی اجتماعی فوقپیشرفته قرار داد.
- وابستگی بازارهای توکنیزهشده به AMMها ریسک نوسانات ناگهانی و لیکوئید شدن در ساعات تعطیلی بانکهای مرکزی را افزایش میدهد.

تحلیل استراتژیک تحریریه تکینپلاس؛ فرسایش سنگرهای سنتی در عصر همگرایی ایجنتها
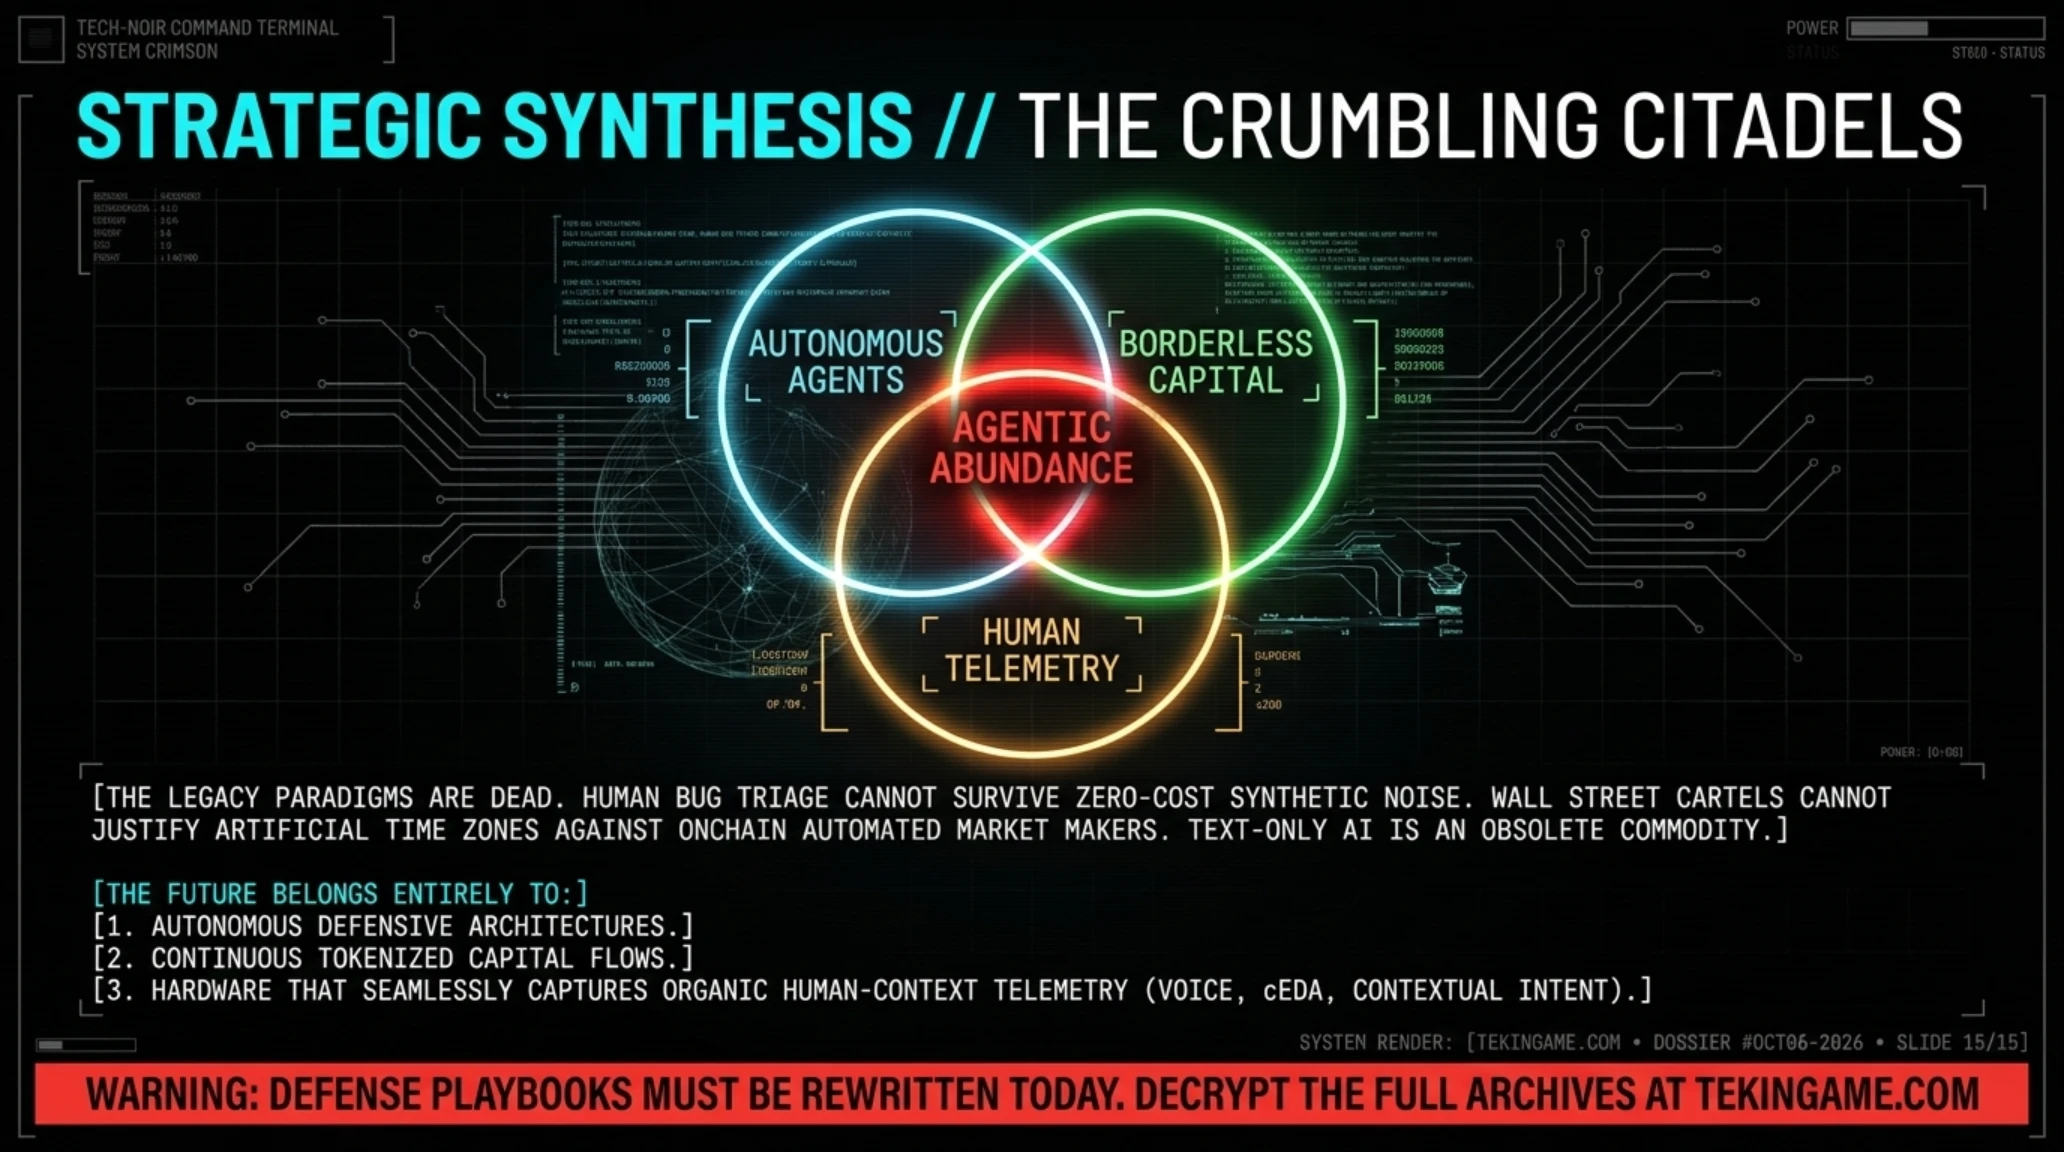
تحولات صبحگاه سهشنبه ۶ اکتبر ۲۰۲۶ فراتر از مجموعهای از اخبار پراکنده سختافزاری و نرمافزاری است؛ این رخدادها تجلی یک بازآرایی ژئوپلیتیک و فناورانه در مقیاس تمدنی هستند. وقتی برنامه باگبانتی گوگل به عنوان یکی از غنیترین و فنیترین پایگاههای امنیت جهان به دلیل ناتوانی در تفکیک گزارشهای واقعی از خروجیهای پرامپتهای ایجنتیک متوقف میشود، این حقیقت اثبات میگردد که پارادایم «امنیت از طریق ارزیابی دستی» به خط پایان خود رسیده است. در جهانی که یک مدل زبانی میتواند در عرض چند ثانیه گزارشی ۵۰ صفحهای با ارجاعات جعلی به توابع سیستمعامل تولید کند، نگهدارندگان نرمافزار نمیتوانند با چشم غیرمسلح از زیرساختهای متنباز دفاع کنند. آینده امنیت نیازمند سیستمهای دفاع خودکار بر پایه قراردادهای شناختی و زنجیره اثباتهای ریاضی (Zero-Knowledge Proofs) خواهد بود.
از سوی دیگر، اقدام صرافی OKX و مالک بورس نیویورک نمایانگر لحظهای است که نهادهای کهنسال سنتی به برتری قطعی زیرساختهای غیرمتمرکز پی بردهاند. بازار سهامی که بیش از دو قرن تنها چند ساعت در روز معامله میکرد، اکنون ناچار است در برابر فشار اقتصاد جهانی متصل، تسلیم منطق ۲۴ ساعته تسویه کریپتوگرافیک شود. این تغییر، مفهوم «معاملهگر منطقهای» را نابود کرده و زمینه را برای جریان آزاد سرمایههای بینالمللی در کسری از ثانیه فراهم میسازد. در نهایت، با افشای سختافزارهای Googlebook و Fitbit Edge در کنار سیاستهای جذب داده صوتی آنتروپیک، درمییابیم که نبرد پاییز ۲۰۲۶ نه بر سر مشخصات خام سختافزاری، بلکه بر سر ایجاد پیوند ارگانیک میان ایجنتهای همراه، ادراک عاطفی کلام کاربر و دستگاههای پیرامونی است؛ میدانی که در آن شرکتهایی برنده خواهند بود که اعتماد کاربران را در حفظ حریم خصوصی فدای شتابزدگی توسعه مدلها نکنند.
جمعبندی پایانی و چشمانداز آینده
صبح ۶ اکتبر ۲۰۲۶ پرده از واقعیتی نوین برداشت: ابزارهای سنتی مدیریت هویت، برنامههای ارزیابی امنیت نرمافزار و ساعات کاری بانکداری والاستریت همگی در آتش تحول هوش مصنوعی و زنجیرههای بلوکی در حال بازتعریف هستند. کاربران هوشمند و متخصصان فناوری باید راهبردهای امنیتی خود را با ارتقای گذرواژهها به کلیدهای عبور فیزیکی (Passkeys)، تفکیک دادههای صوتی حساس در چتباتها و رصد مداوم رخنههای هویتی همگام سازند.
پرسشهای متداول و بررسی تخصصی
چرا گوگل تصمیم گرفت برنامه باگبانتی متنباز (OSS VRP) را متوقف کند؟
ورود ایجنتهای هوش مصنوعی زاینده منجر به ارسال دهها هزار گزارش آسیبپذیری کمکیفیت و جعلی (AI Slop) توسط کاربران تازهکار شد. این امر توان بررسی مهندسان انسانی را فلج کرد و گوگل برنامه را تا اوایل ۲۰۲۷ به حالت تعلیق درآورد.
چه خطراتی متوجه افرادی است که در رخنه سامانه DTUBasen دانشگاه دانمارک اطلاعاتشان لو رفته است؟
افشای کدهای ملی CPR همراه با اسامی و سوابق استخدامی، ریسک کلاهبرداریهای جعل هویت در بانکها و درگاههای دولتی، امضای قراردادهای جعلی و حملات فیشینگ به شدت هدفمند مهندسی اجتماعی علیه پژوهشگران را به اوج رسانده است.
تفاوت معاملات سهام توکنیزهشده OKXICE با توکنهای سهام سابق در چیست؟
این توکنهای جدید تحت چارچوب معافیت نوآوری ۵ ساله SEC ایجاد شدهاند و بر خلاف مشتقات قبلی، حقوق قانونی سهامداری واقعی مانند حق رأی در تصمیمات شرکتی و دریافت سود نقدی دلاری (Dividends) را تضمین میکنند.
نوار نوری Glowbar در لپتاپهای Googlebook چه کاربردهایی دارد؟
این نوار تعاملی RGB در پشت درب لپتاپ، وضعیت شارژ باتری را با سه رنگ، مکالمات زنده با هوش مصنوعی Gemini را با پالسهای آبی و بنفش، و حالت راهاندازی را با طیف رنگینکمانی نمایش میدهد و میتواند با موزیک همگام شود.
آیا درخواست آنتروپیک برای ضبط مکالمات صوتی Claude اجباری است؟
خیر، این فرآیند کاملاً اختیاری (Opt-In) و به صورت پیشفرض خاموش است. کاربران میتوانند آن را فعال کرده یا در هر زمان از بخش تنظیمات حریم خصوصی، تمامی مکالمات صوتی ضبطشده را به طور دائمی پاکسازی کنند.
منابع و مراجع رسمی تحلیلی
- گزارش تعلیق برنامه پاداش متنباز گوگل در پی هجوم گزارشهای هوش مصنوعی (TechCrunch)
- افشای رخنه در سامانه مدیریت هویت دانشگاه DTU و نشت دادههای ۲۰۰ هزار کاربر (BleepingComputer)
- ثبت درخواست رسمی پلتفرم OKXICE برای معاملات ۲۴ ساعته سهام توکنیزهشده (CoinDesk)
- جزئیات قابلیتهای نوار نوری Glowbar و کلیدهای کنترل بازی لپتاپهای Googlebook (Android Authority)
- دعوت آنتروپیک از کاربران Claude برای اشتراکگذاری دادههای صوتی (BleepingComputer)
- افشای کامل مشخصات فنی و تصاویر تجاری دستبند ورزشی Fitbit Edge گوگل (Android Central)
گالری تصاویر تکمیلی: تکین مورنینگ ۶ اکتبر ۲۰۲۶: تعلیق باگبانتی گوگل، نشت هویتی DTU و سهام والاستریت در OKX