تکین مورنینگ | ۸ اکتبر ۲۰۲۶: بحران سرورهای MCP، هک DNS و وام لجر
صبح پنجشنبه ۸ اکتبر ۲۰۲۶ (۱۶ مهر ۱۴۰۵) با مجموعهای شگفتانگیز از جهشهای زیرساختی و هشدارهای سرنوشتساز در دنیای فناوریهای شناختی و امنیت سایبری آغاز میشود. در حالی که آخرین روز کاری هفته را با انرژی و چشماندازی روشن برای برنامهریزیهای آینده آغاز میکنیم، اکوسیستم دیجیتال جهانی شاهد تحولاتی بنیادین است که شالوده ارتباطات سازمانی، نحوه تعامل ما با اسناد اداری و حتی شیوههای حفاظت از داراییهای غیرمتمرکز را متحول میسازد. از بررسی عمیق آسیبپذیریهای پروتکلهای نوظهور هوش مصنوعی تا تغییر آرایش غولهای فناوری در محیطهای کاری، نشانههای روشنی از گذار به عصر بلوغ نرمافزاری به چشم میخورد.
در این گزارش تحلیلی بامدادی، پرده از بحران امنیتی پنهان در هزاران سرور عمومی پروتکل کانتکست مدل (MCP) برمیداریم، ورود تحولآفرین دستیار هوشمند کلود به نرمافزارهای اداری گوگل را ارزیابی میکنیم، و نشانههای تحول جیمیل به یک بستر ایجنتی تمامعیار با پشتیبانی از مدل جمینای را کالبدشکافی خواهیم کرد. در ادامه، ابعاد نفوذ به رجیستری دامنههای ملی و صدور گواهیهای جعلی وب را در کنار رویکرد نوین لجر برای اعطای تسهیلات مالی بر بستر بیتکوین و بیانیه راهبردی پلیس اروپا پیرامون ریسکهای کوانتومی به تصویر میکشیم تا با اشراف کامل اطلاعاتی، گام به روز کاری جدید بگذارید.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
برای درک ژرفای این تحولات، باید شش پرونده اصلی امروز را از زاویه امنیت داده، معماری سامانهها و اثرات مستقیم آنها بر تجربه کاربران نهایی و شرکتهای مدرن واکاوی کنیم. هر یک از این رویدادها، تکهای حیاتی از پازل اقتصاد دیجیتال در پاییز ۲۰۲۶ را بازتاب میدهد.
۱. گزارش تکاندهنده OX Security از بحران امنیتی ۱۵,۴۶۵ سرور عمومی پروتکل MCP؛ رخنه در حاکمیت ابری ایجنتها
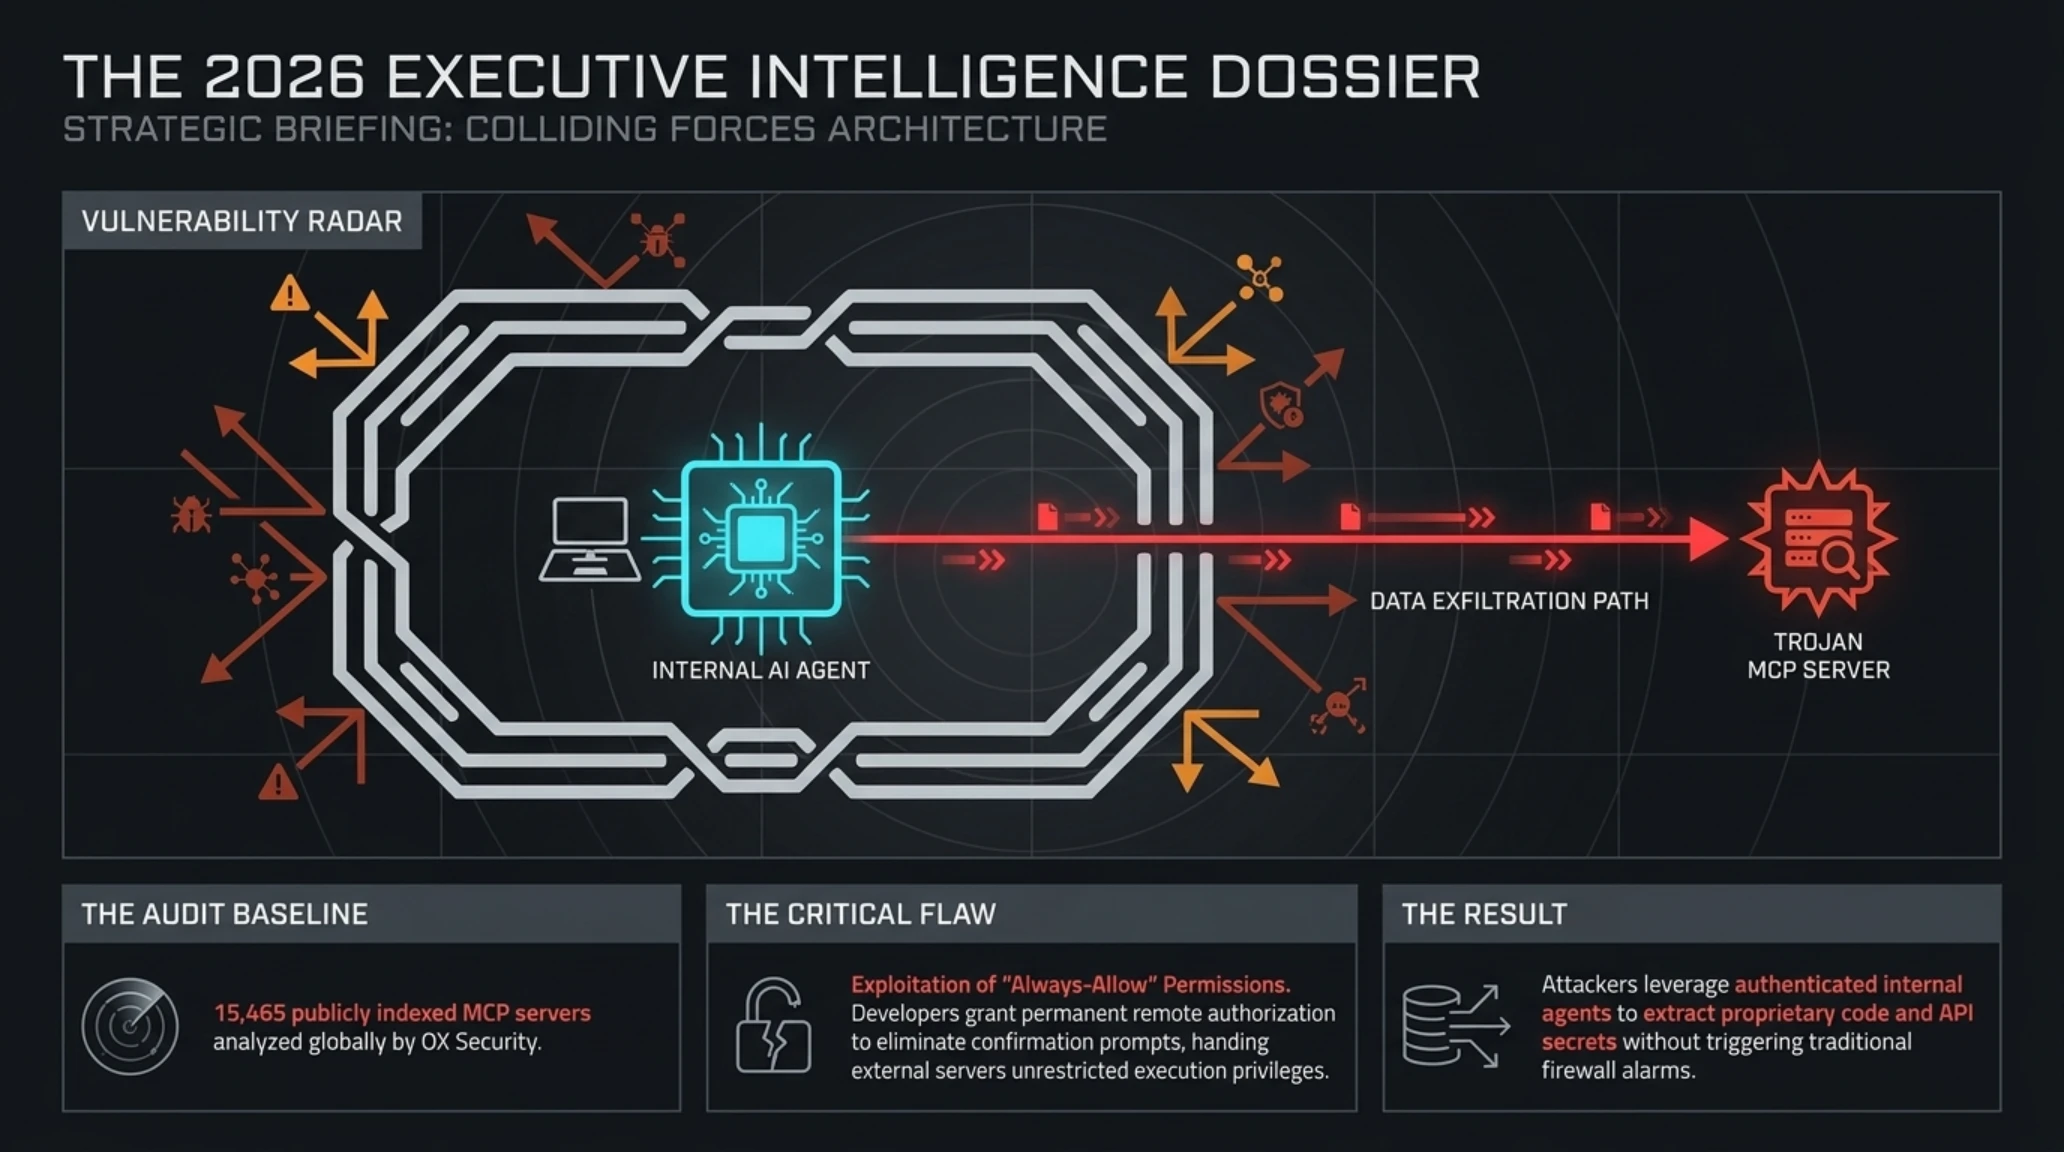
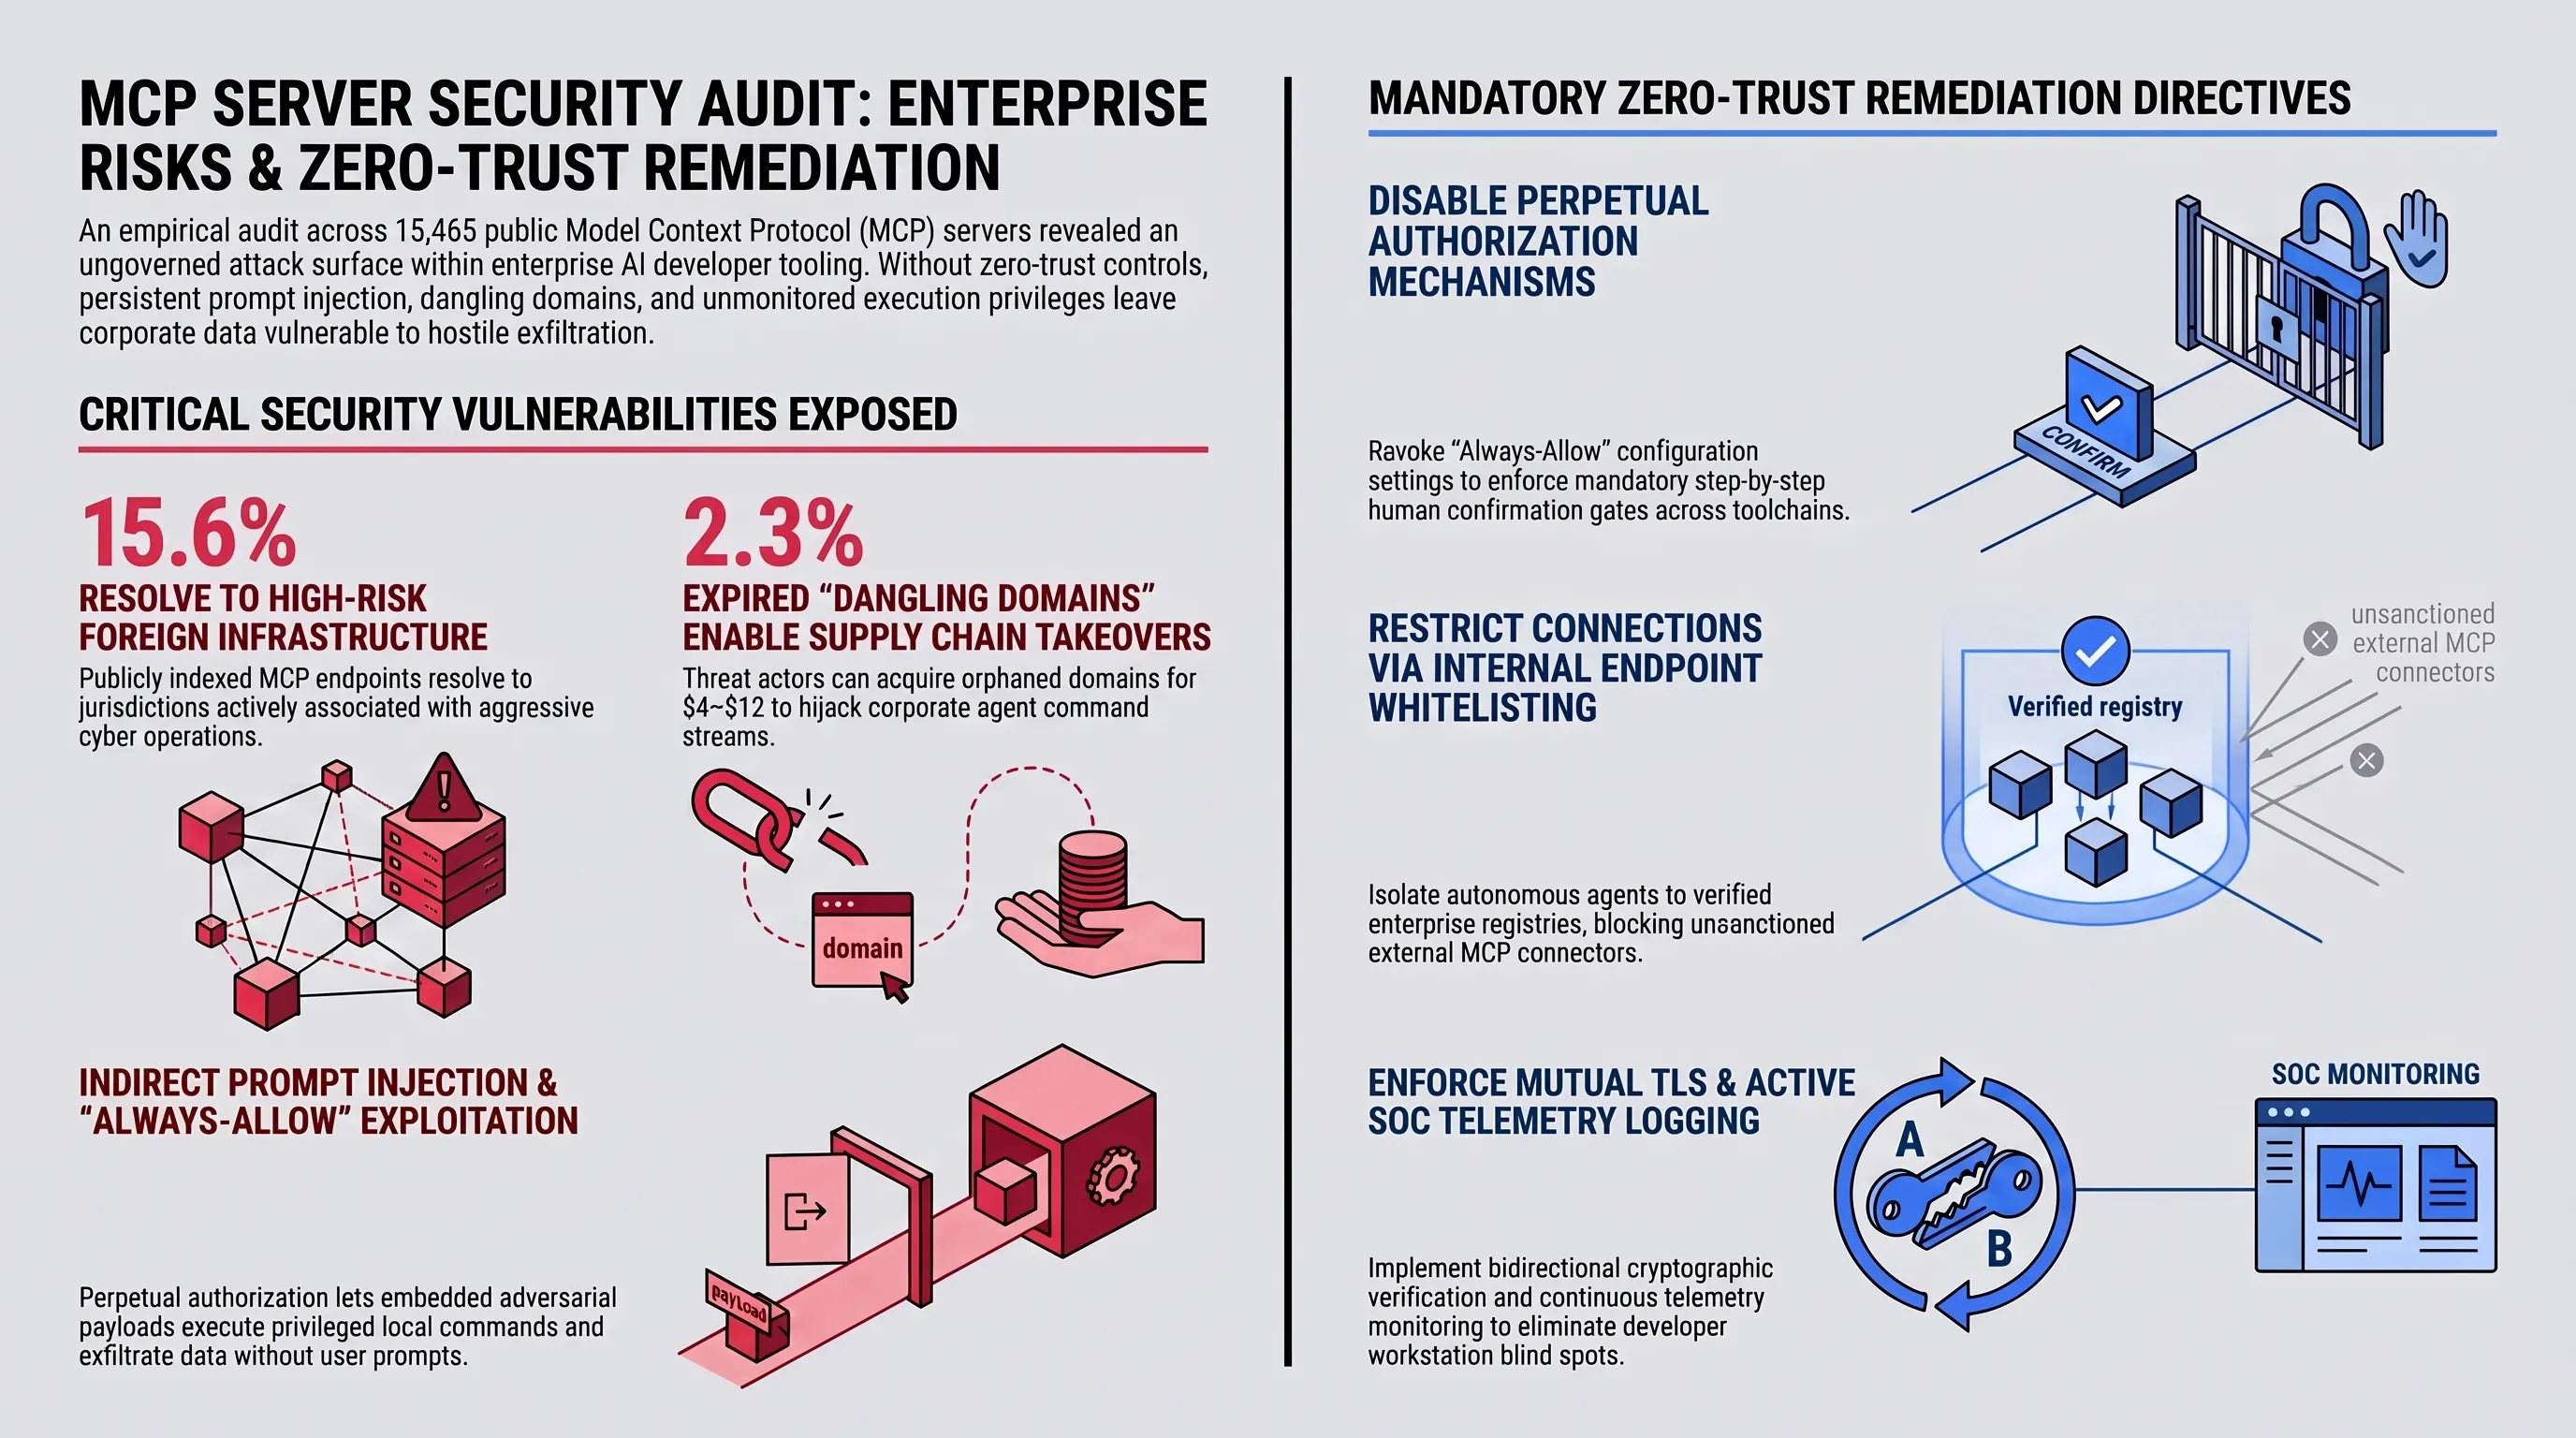
شرکت پیشرو در حوزه امنیت زنجیره تأمین نرمافزار، OX Security، با انتشار گزارشی پژوهشی و دادهمحور، پرده از واقعیتی تکاندهنده در بطن نوینترین زیرساخت ارتباطی هوش مصنوعی برداشت. بر اساس این بررسی، از میان ۱۵,۴۶۵ سرور عمومی ایندکسشده که بر پایه پروتکل کانتکست مدل (Model Context Protocol یا MCP) فعالیت میکنند، فقدان نگرانکنندهای از حاکمیت داده، احراز هویت و نظارت امنیتی وجود دارد. پروتکل MCP که نخستین بار در اواخر سال ۲۰۲۴ توسط کمپانی Anthropic به عنوان استانداردی باز برای اتصال مدلهای هوش مصنوعی و محیطهای برنامهنویسی به ابزارها، پایگاههای داده و مخازن کد معرفی شد، به سرعت جایگاهی شبیه به «استاندارد USB-C برای اکوسیستم هوش مصنوعی» پیدا کرد؛ اما سرعت سرسامآور توسعهدهندگان در بهکارگیری این فناوری، لایههای امنیتی را کاملاً نادیده گرفته است.
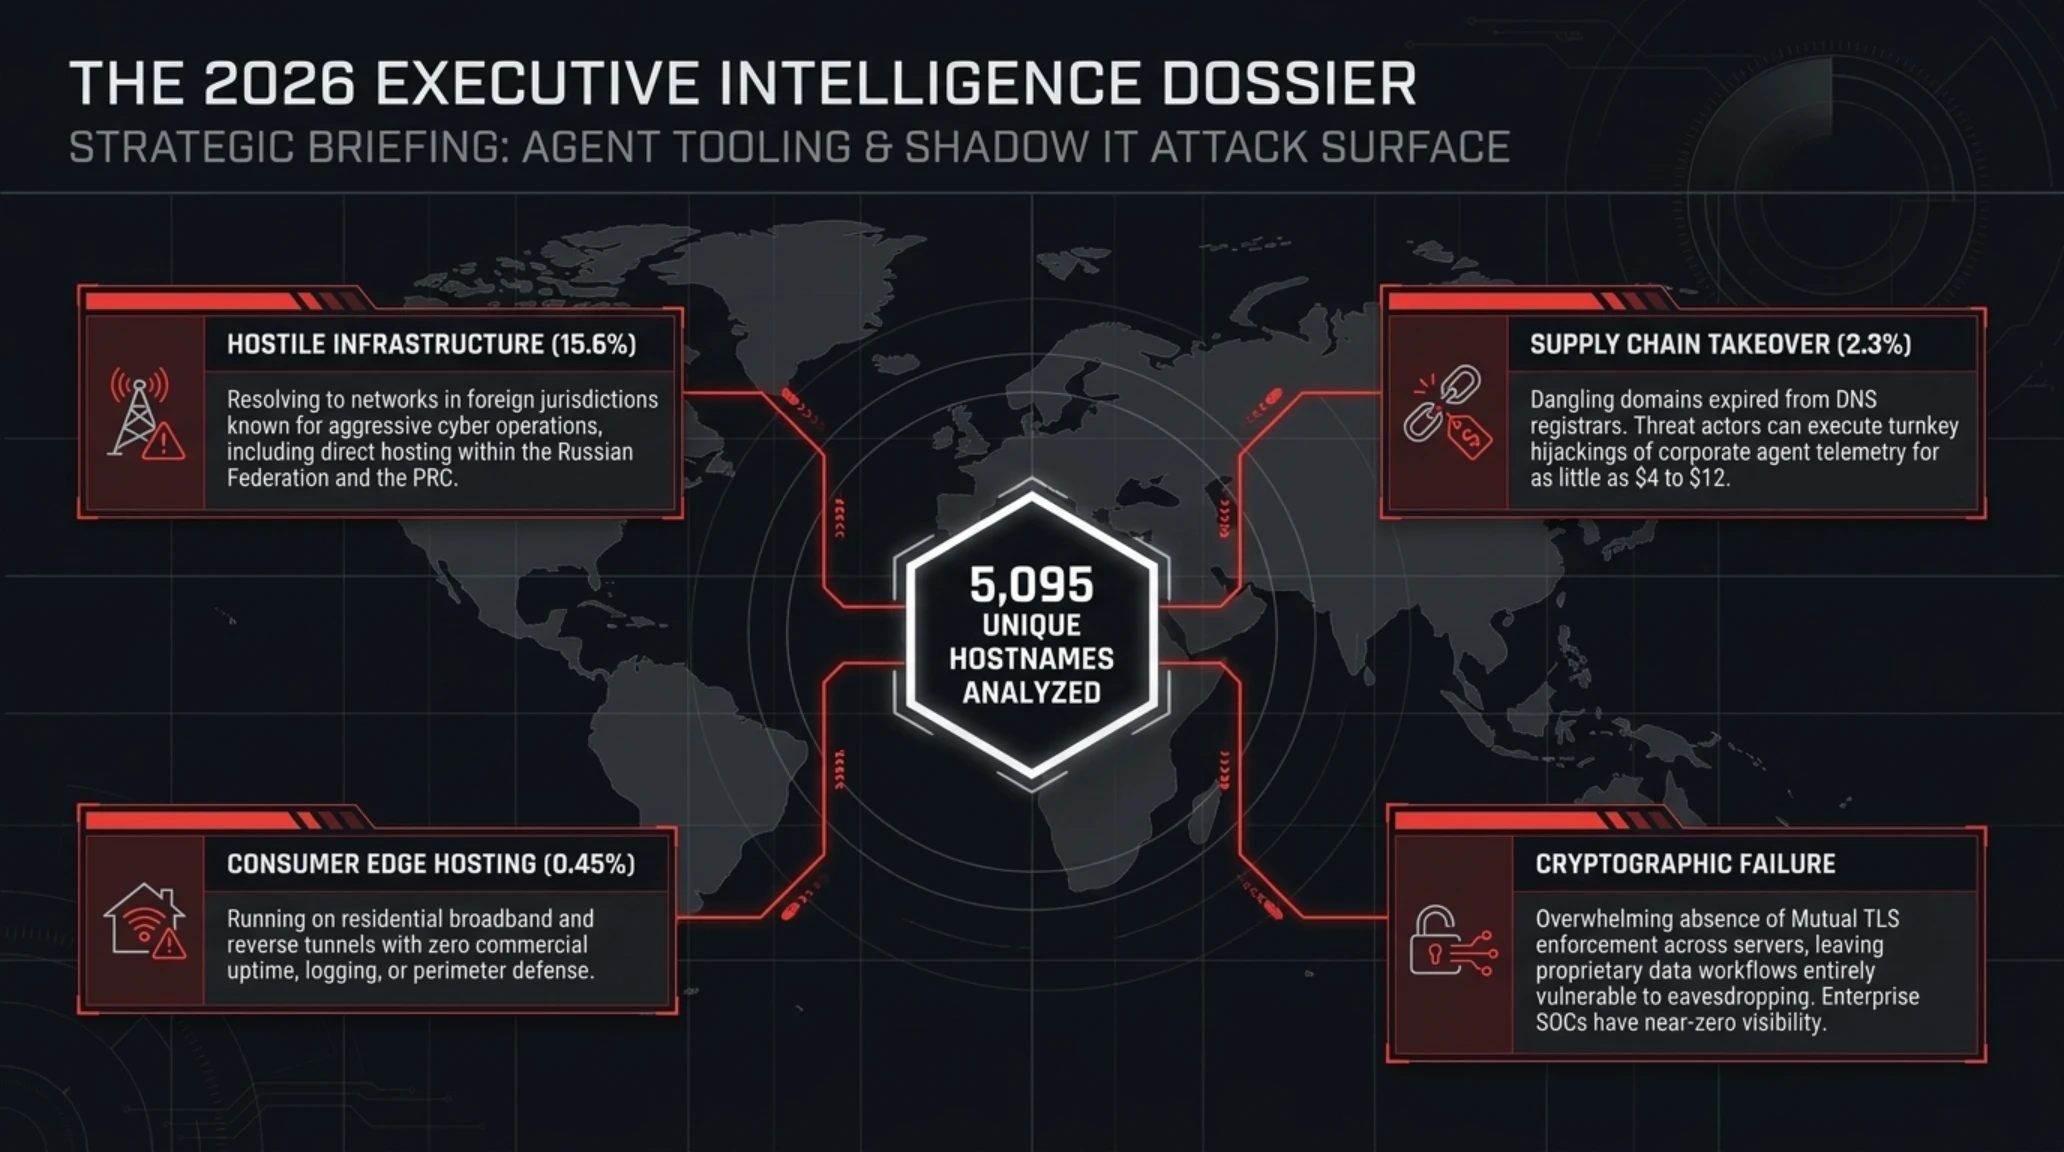
یافتههای فنی تیم پژوهشی OX Security نشان میدهد که از بین نمونههای آماری بررسیشده، دادههای متعددی وجود دارد که حاکمیت سرزمینی اطلاعات شرکتی را نقض میکنند. بر اساس ارزیابی ۵,۰۹۵ هاستنیم منحصربهفرد، نزدیک به ۱۵.۶ درصد از این سرورها بر روی زیرساختهایی خارج از قلمروهای قضایی استاندارد و در کشورهایی با سوابق تهاجمی سایبری نظیر روسیه و چین مستقر شدهاند. بدتر از آن، حدود ۲.۳ درصد از این دامنهها اکنون منقضی شده یا از دسترس خارج گردیدهاند؛ واقعیتی که به نفوذگران اجازه میدهد با صرف مبالغی بسیار ناچیز در حد ۴ تا ۱۲ دلار، این دامنههای معلق (Dangling Domains) را خریداری کرده و حملات مسمومسازی داده و زنجیره تأمین را علیه شرکتهایی که ایجنتهایشان به این سرورها متصل میشوند سازماندهی کنند.
مهمترین آسیبپذیریهای کشفشده در این زیستبوم نوپا شامل موارد محوری زیر است که توجه جامعه مهندسی نرمافزار را برانگیخته است:
- سوءاستفاده از مجوزهای ماندگار (Always-Allow): کاربران و برنامهنویسان برای رهایی از هشدارهای پیدرپی، مجوزهای دسترسی کامل را به سرورهای ناشناس اعطا میکنند که راه را برای اجرای دستورات پنهان هموار میسازد.
- تزریق پرامپت غیرمستقیم (Indirect Prompt Injection): مهاجمان میتوانند با آلودهسازی خروجیهای ساختاریافته سرور MCP، فرامین مخربی را در پسزمینه به مدل تحمیل کرده و فایلهای محلی حساس را به سرقت ببرند.
- فقدان سازوکار احراز هویت متقابل (Mutual TLS): بسیاری از این سرورها از پروتکلهای ارتباطی ناامن و بدون رمزنگاری استاندارد برای تبادل توکنهای نشست استفاده میکنند.
- میزبانی بر روی شبکههای خانگی: نزدیک به نیم درصد از سرورهای شناساییشده بر بستر اتصالات اینترنت خانگی و تونلهای ناپایدار میزبانی میشوند که ریسکهای دستکاری میانی (MITM) را تشدید میکند.
- عدم ثبت رخدادها و لاگینهای حسابرسی: در اکثریت این ابزارها، هیچگونه لاگ ساختاریافتهای برای رهگیری دستورات صادرشده توسط ایجنتها تعبیه نشده است.
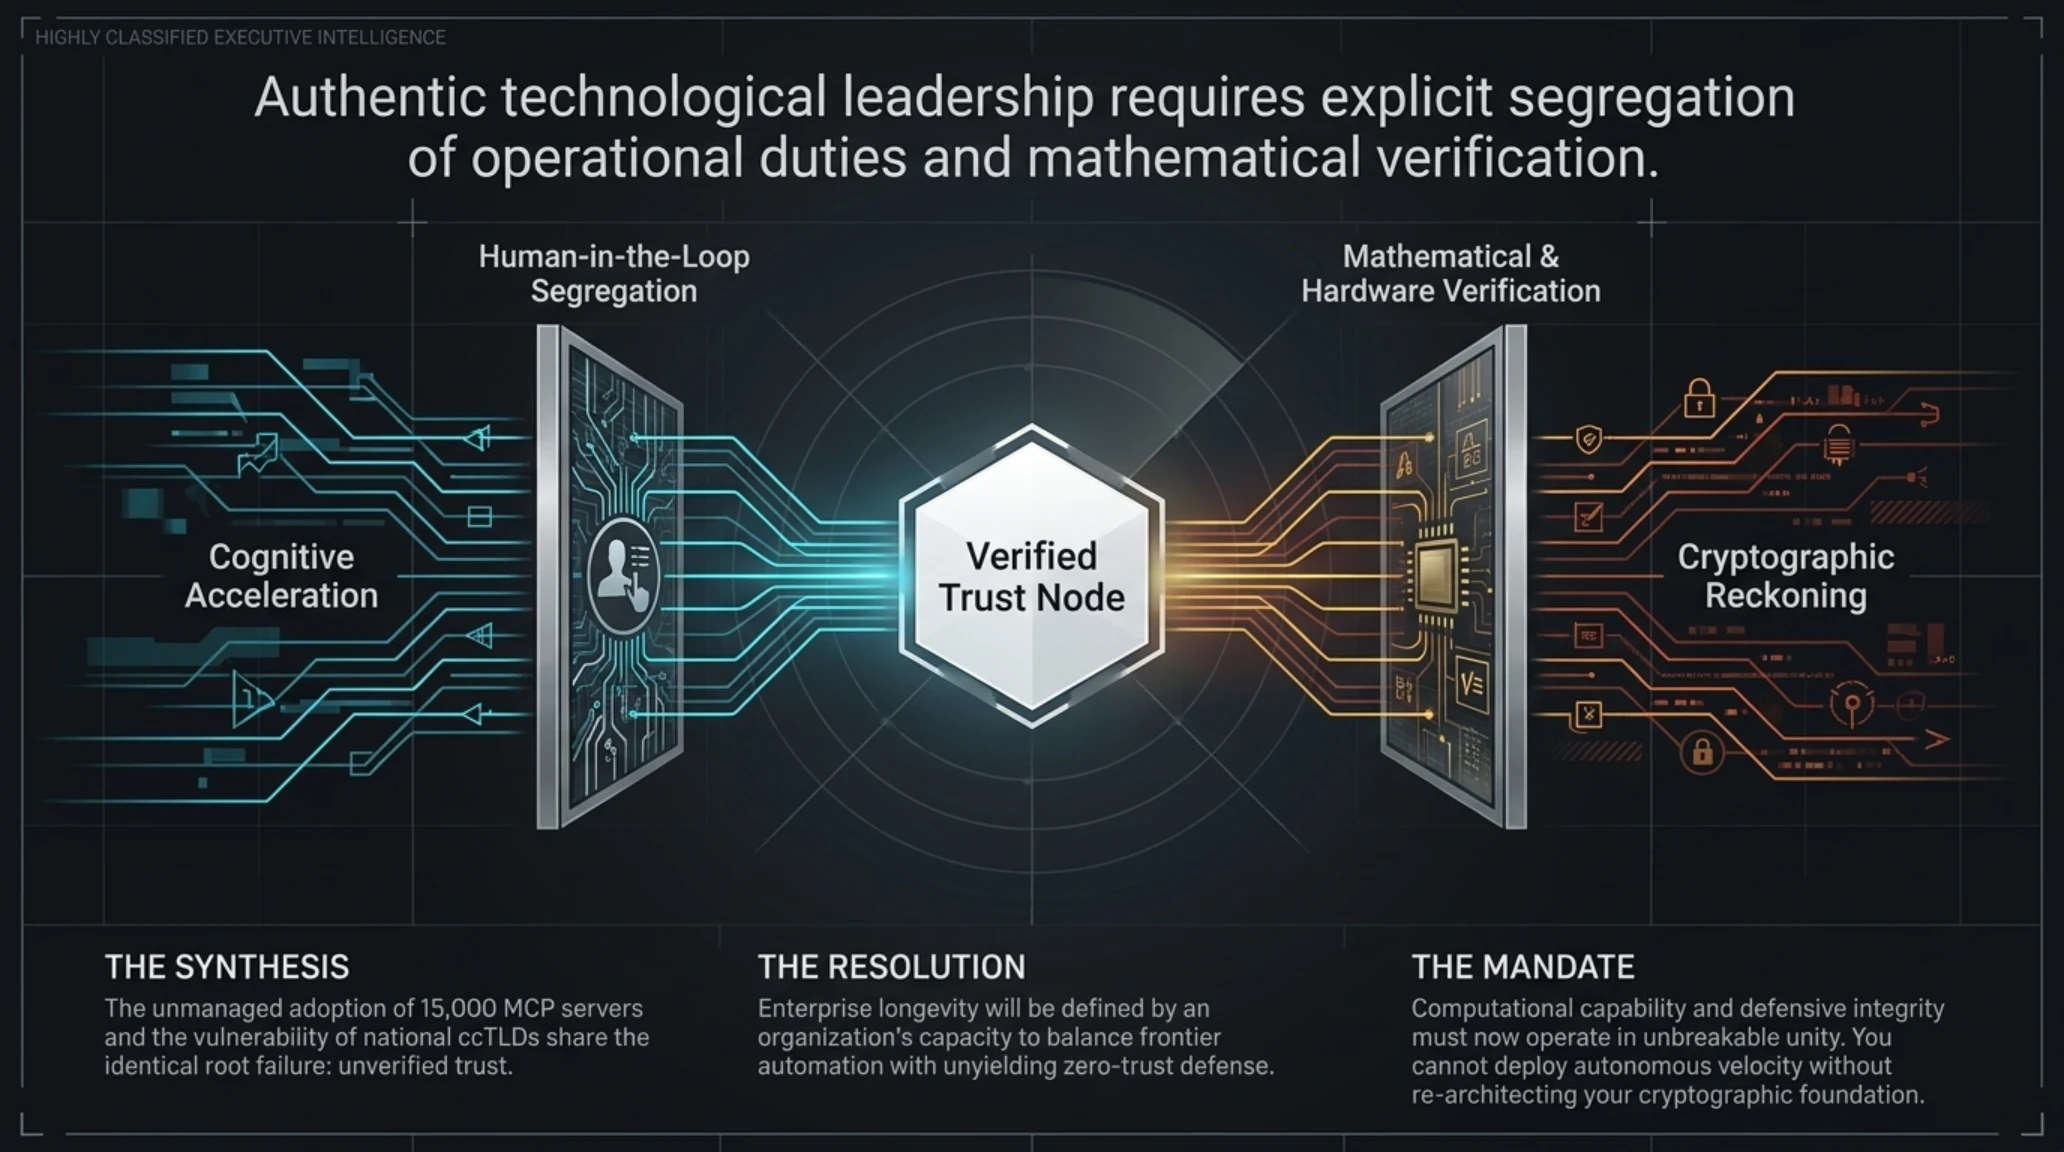
این خلأهای چندلایه نشان میدهد که شرکتها بدون ارزیابی منشأ ابزارهای منبعباز، مجوزهای دسترسی عمیق به حافظه سیستمهای توسعه خود را به دست ساختارهایی ناشناخته سپردهاند.
کارشناسان امنیتی معتقدند که بازارچههای عمومی و غیررسمی ابزارهای هوش مصنوعی، خطری معادل با بازارهای بدون کنترل افزونههای مرورگر در دهه گذشته ایجاد کردهاند و نیازمند یک بازنگری ریشهای هستند.
Jargon Buster | پروتکل کانتکست مدل (MCP) و خطرات دسترسی Always-Allow
مدیران امنیت سایبری در شرکتهای چندملیتی اکنون با چالشی جدی مواجه هستند. با ورود مدلهای شناختی پیشرفته به فرآیندهای حیاتی کسبوکار، ایجنتها نقش مجریان مستقیم فرامین را بر عهده میگیرند. در صورتی که یک ابزار جانبی متصل به ایجنت، تحت نفوذ بدافزار باشد، مهاجم نیازی به دور زدن فایروالهای پیچیده شبکه نخواهد داشت؛ زیرا خود ایجنت با داشتن دسترسیهای سطح بالا، دادهها را استخراج کرده و تحویل میدهد. کمپانی OX Security از تمامی سازمانها خواسته است سرورهای MCP را دقیقاً همانند تأمینکنندگان شخص ثالث نرمافزاری مورد ممیزی سختگیرانه قرار داده و سیاستهای لیست سفید (Whitelisting) را به کار گیرند.
این افشاگری تاریخی ثابت کرد که موج اشتیاق برای اتوماسیون ابزارهای کاری، نباید به قیمت نادیده گرفتن تدابیر کنترل دسترسی تمام شود؛ پیامی بنیادین که باید در صدر اولویتهای مهندسی شرکتها در پاییز ۲۰۲۶ قرار گیرد.
چرا این رخداد اهمیت استراتژیک دارد؟
در راستای همین تحولات، کنسرسیومهای ایمنی هوش مصنوعی در حال تدوین نخستین پیشنویس راهنمای اعتبارسنجی ابزارهای ایجنتی هستند تا فضایی امنتر برای توسعهدهندگان رقم بخورد.
۲. ورود رسمی Claude به Google Workspace؛ سایدبار بومی آنتروپیک در داکس، شیتس و اسلایدز
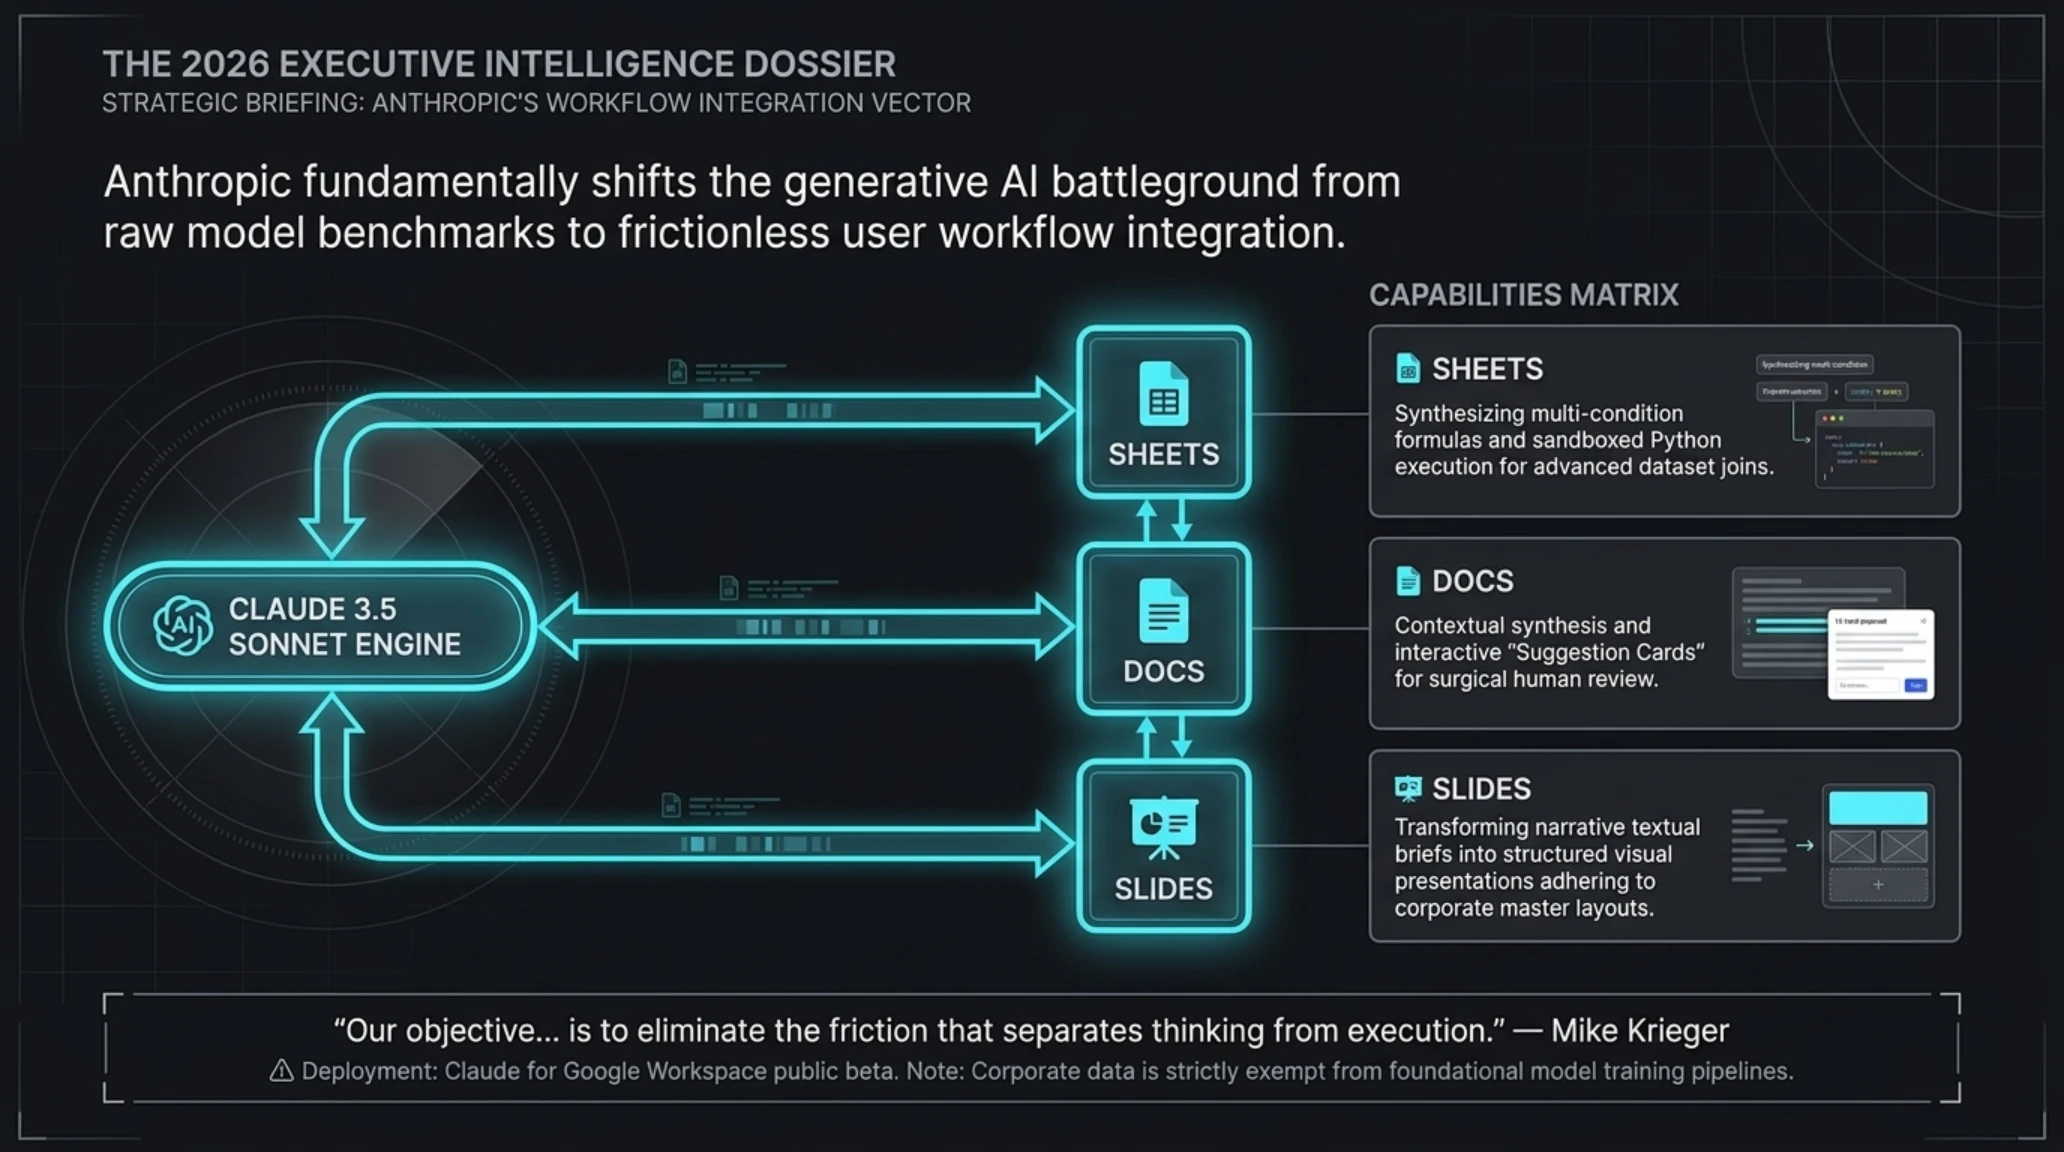
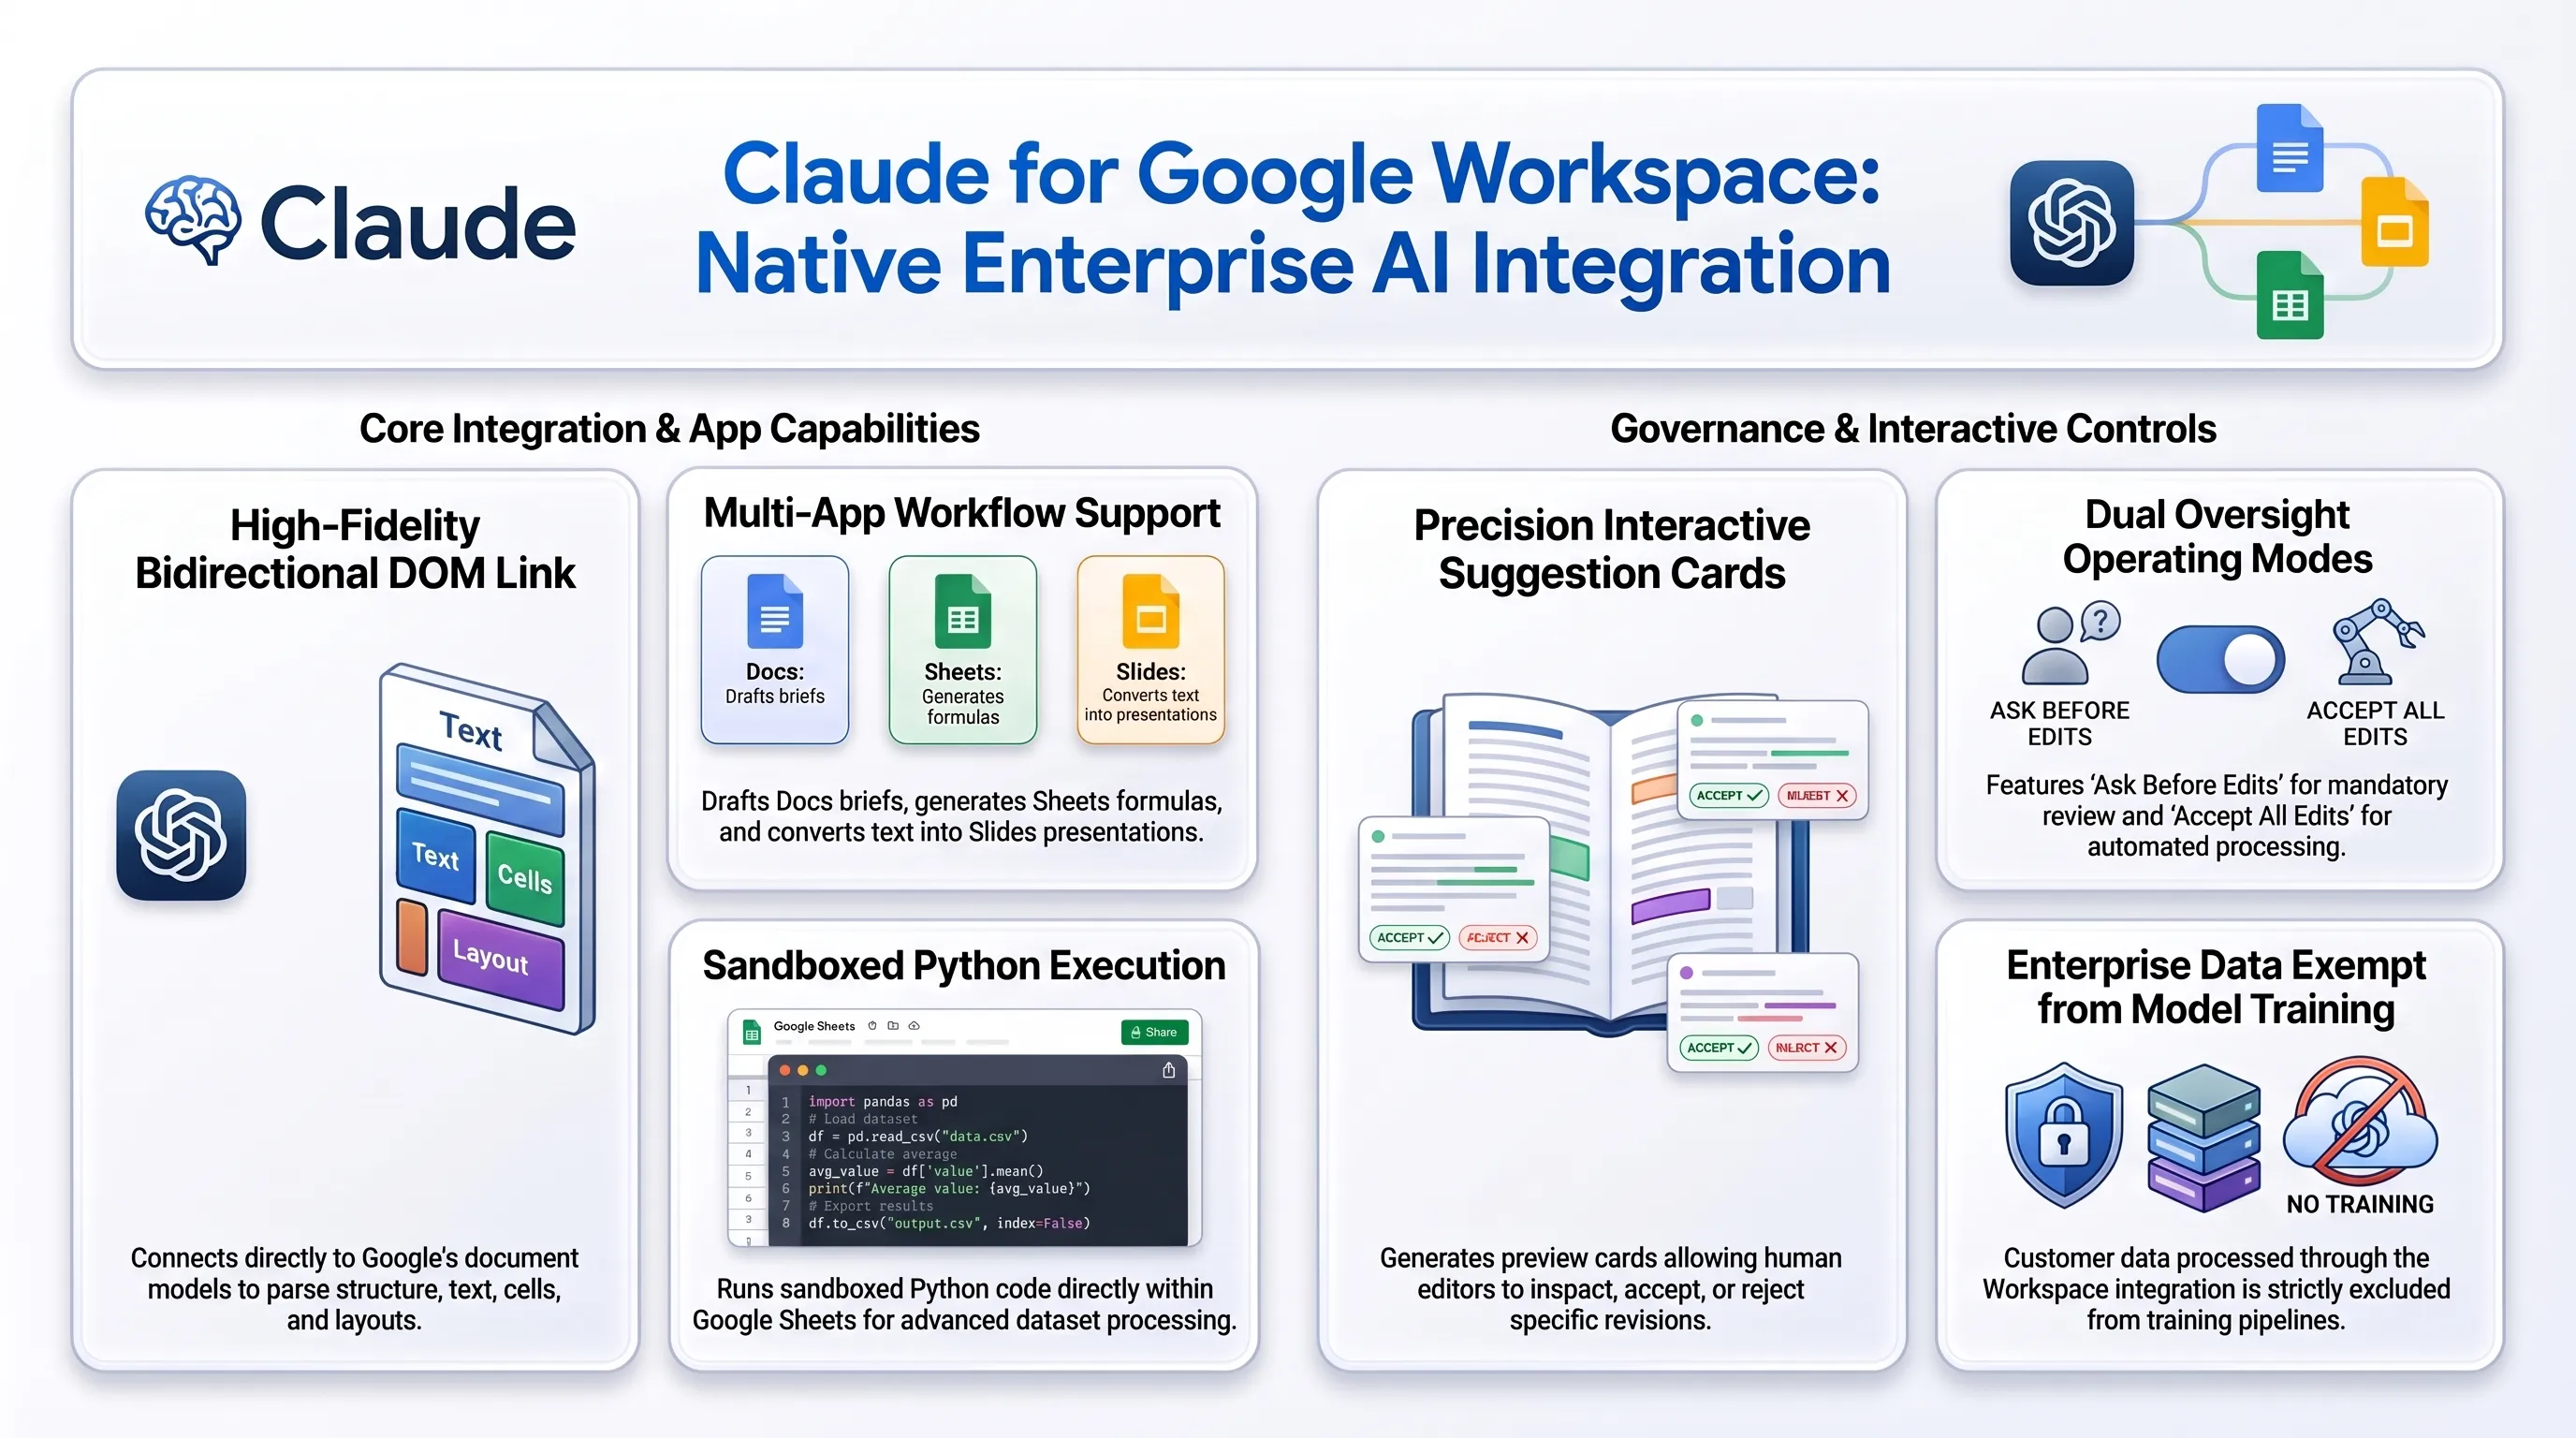
کمپانی هوش مصنوعی Anthropic در گامی استراتژیک برای گسترش حضور خود در عرصه نرمافزارهای سازمانی، آغاز مرحله آزمایش عمومی (Public Beta) افزونه رسمی Claude for Google Workspace را اعلام کرد. این یکپارچگی عمیق به کاربران اشتراکهای تجاری و حرفهای (Pro، Team و Enterprise) این امکان را میدهد که بدون نیاز به جابجایی میان تبهای مختلف مرورگر یا کپی و الصاق مکرر متنها، مستقیماً از قابلیتهای تحلیلی و نگارشی کلاود در داخل اسناد متنی Google Docs، صفحات گسترده Google Sheets و ارائههای تصویری Google Slides بهرهمند شوند.
بر خلاف اکستنشنهای شخص ثالث غیررسمی، این افزونه اختصاصی به صورت یک سایدبار بومی و بسیار روان در محیط کاری کاربر فعال میشود. دستیار هوشمند با درک محتوای سند بازشده، قادر است بخشهای انتخابشده توسط کاربر، سلولهای اکسل و حتی تمهای بصری اسلایدها را به صورت آنی پردازش نماید. در محیط گوگل داکس، کلاود توانایی بازنویسی لحن مقالات، ویرایش اشتباهات نگارشی، ساخت جداول مقایسهای و پیشنهاد اصلاحات با استفاده از «کارتهای تعاملی» (Suggestion Cards) را داراست؛ کارتهایی که به کاربر امکان میدهند هر پیشنهاد را به صورت مجزا بپذیرد یا رد کند.
قابلیتهای اختصاصی افزونه بر اساس هر بستر به شرح زیر تفکیک شدهاند که بهرهوری تیمهای کاری را مضاعف میسازد:
- بهینهسازی متون در Google Docs: بازآرایی ساختار اسناد بلند، تطبیق لحن اداری با استانداردهای سازمانی و خلاصهسازی پروندههای حقوقی با حفظ کلیدواژهها.
- تحلیل داده و کدنویسی در Google Sheets: نگارش فرمولهای پیشرفته، عیبیابی خطاهای محاسباتی، ساخت جداول محوری و اجرای اسکریپتهای پایتون برای ادغام دادههای حجیم.
- طراحی ارائه در Google Slides: تبدیل خلاصه متنی پروژهها به اسلایدهای آماده با استفاده از قالبهای پیشفرض سازمان و رفع تداخلات فونت و چیدمان.
- حالتهای نظارتی کاربر: امکان انتخاب میان دو وضعیت «درخواست تایید پیش از اعمال تغییرات» و «اعمال خودکار اصلاحات» جهت مدیریت ریسک.
- اتصال مستقیم از پنجره چت: امکان فراخوانی مستقیم اسناد در پنجره وب Claude و ویرایش سند از طریق فرامین مکالمهای.
این امکانات سبب میشود تا فرآیندهای نگارش گزارشهای مالی، تنظیم اسلایدهای استراتژیک و بررسی دادههای عملیاتی با سرعتی بیسابقه به پیش بروند.
کارشناسان حوزه بهرهوری سازمانی تاکید دارند که انتقال هوش مصنوعی به داخل محیط فایل، مقاومت سازمانی کاربران سنتی را به حداقل رسانده و یادگیری ابزارهای جدید را آسان میسازد.
نکته برجسته در معماری این افزونه، پایبندی سختگیرانه آنتروپیک به امنیت دادههای سازمانی است. بر اساس مستندات حریم خصوصی، هیچیک از اسناد پردازششده در این سایدبار برای آموزش پایهای مدلهای زبانی کلاود استفاده نخواهند شد و مدیران فناوری اطلاعات در سازمانها میتوانند از طریق داشبورد مدیریت Google Workspace، سطح دسترسی تیمها به این ابزار را کنترل نمایند. این تمایزات امنیتی، کلاود را به رقیبی قدرتمند برای سرویسهای بومی هوش مصنوعی بدل کرده و استانداردهای دستیارهای کاری در سال ۲۰۲۶ را بازتعریف میکند.
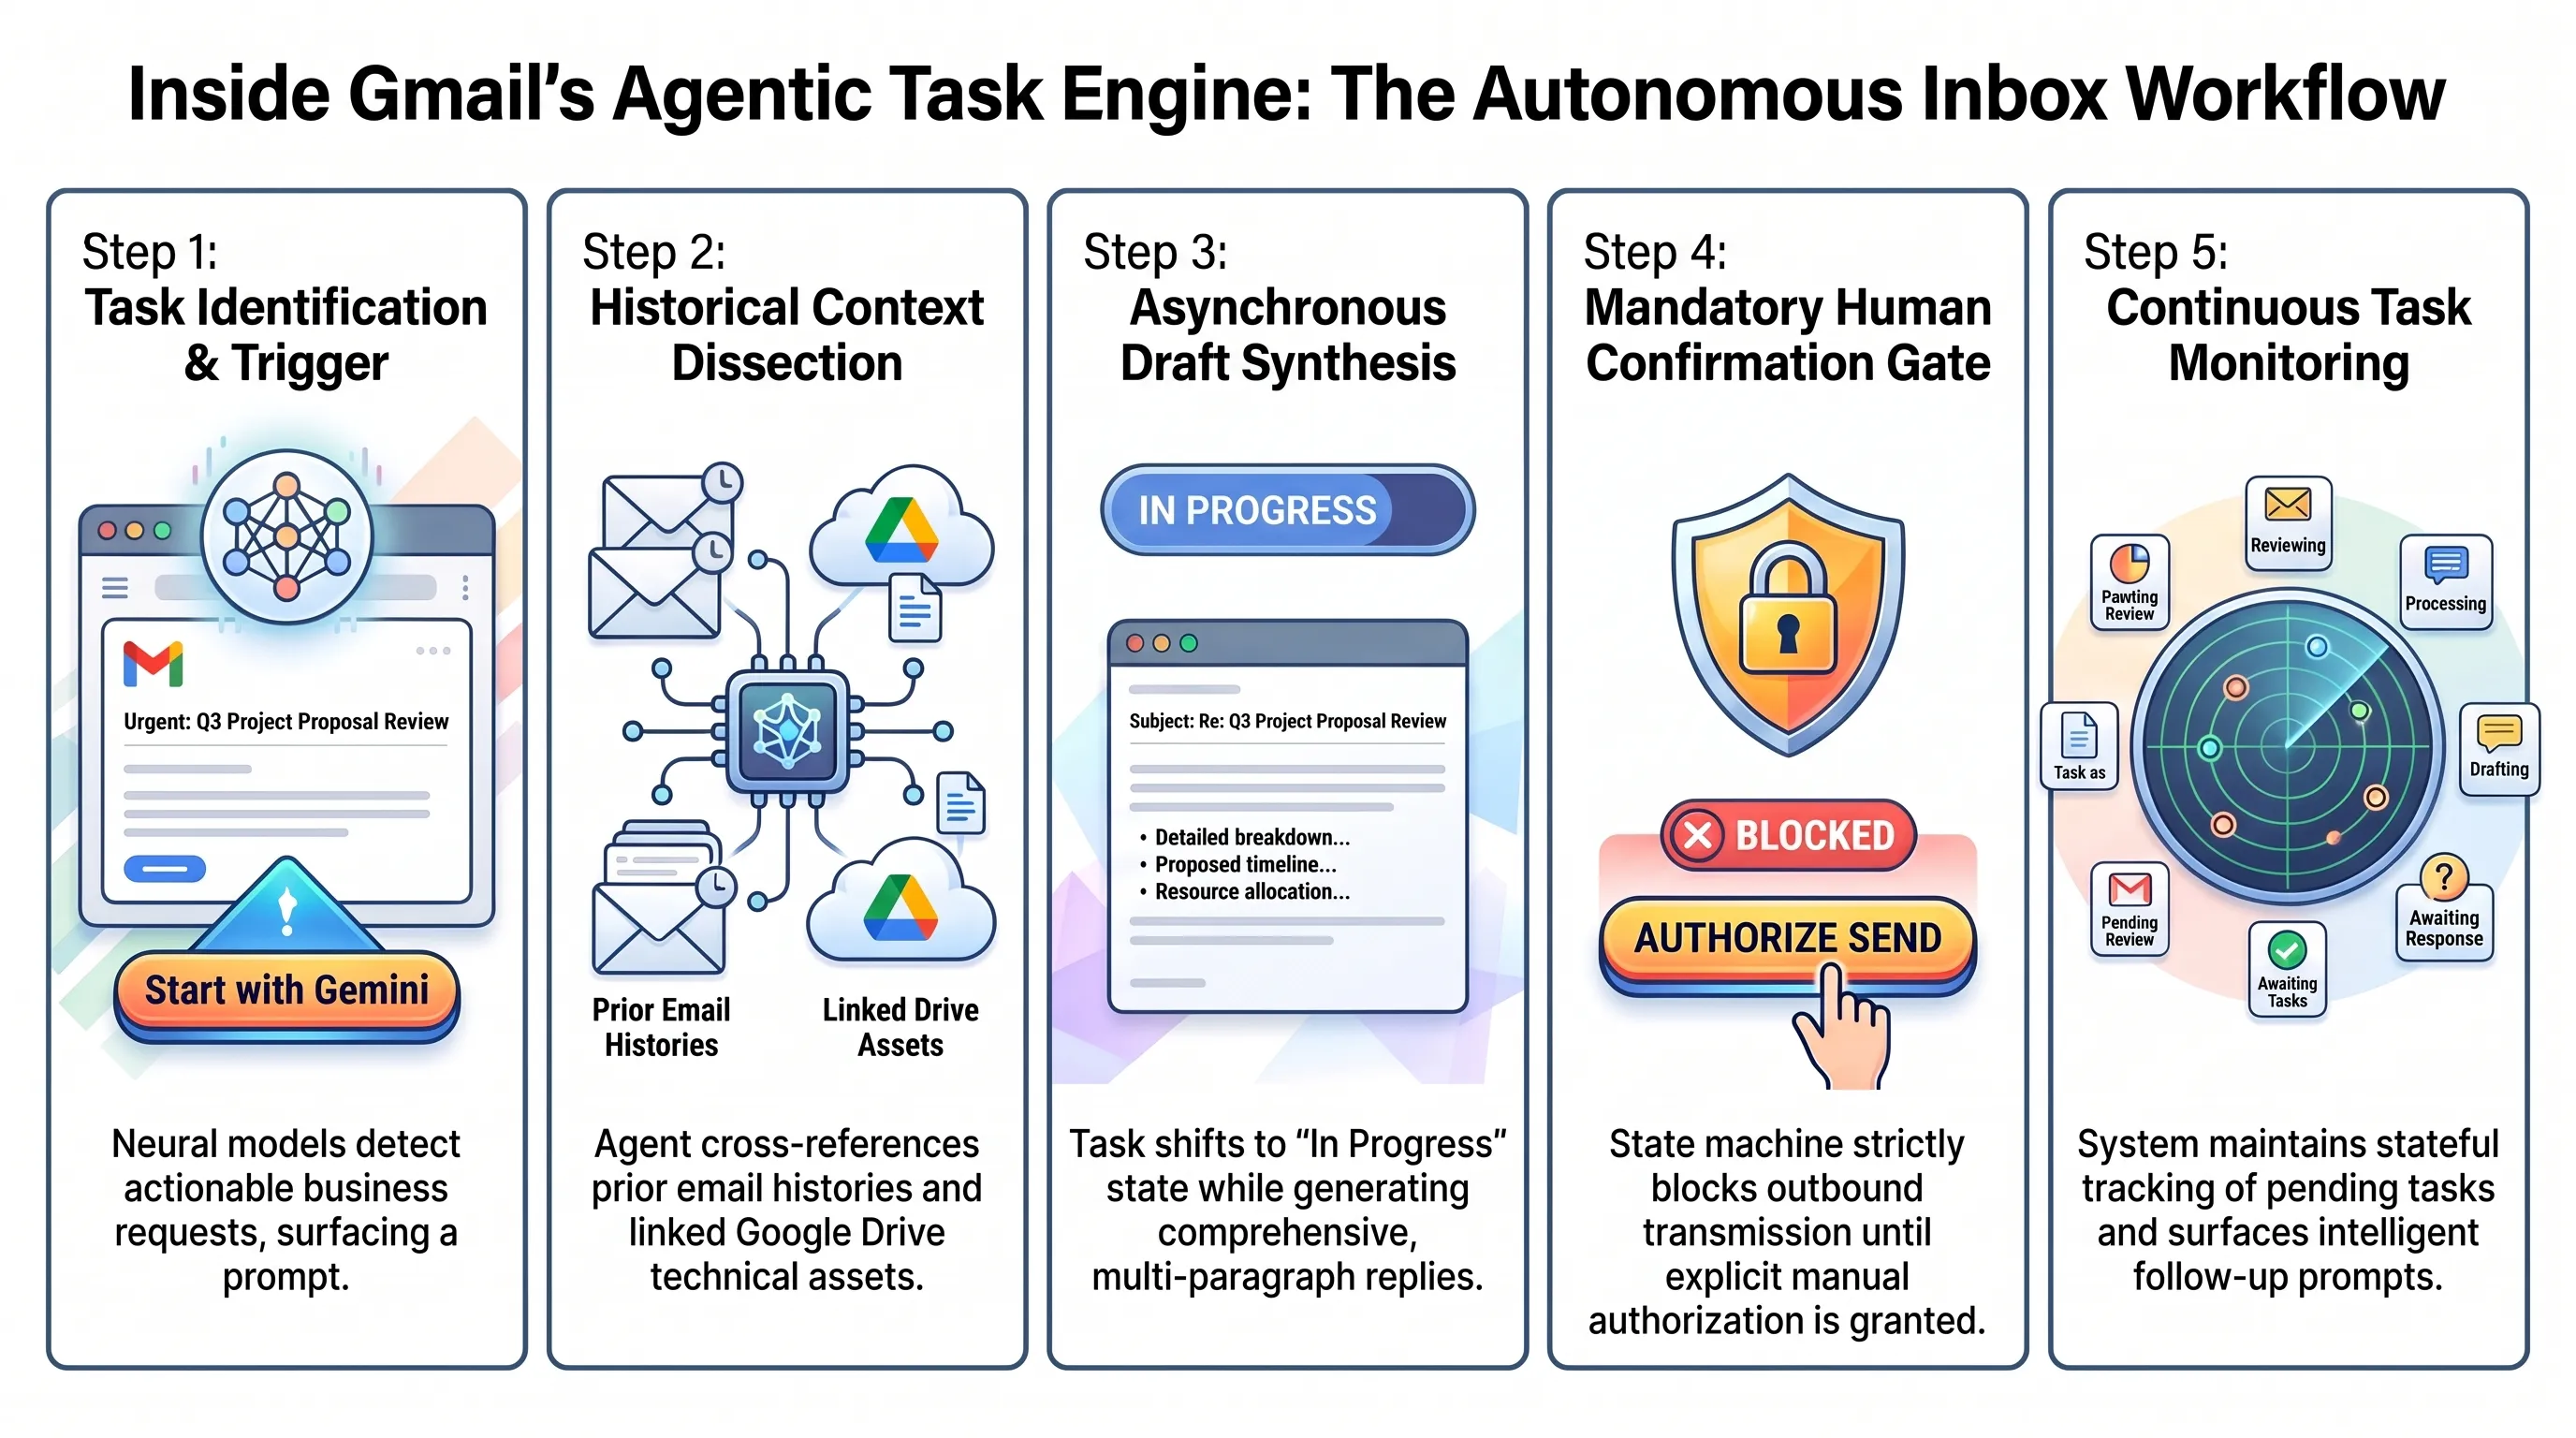
۳. گذار جیمیل به عصر ایجنتی؛ کشف سازوکار اتوماسیون وظایف اینباکس با دستیار Gemini در اندروید
تحلیلگران رسانه معتبر Android Authority در یک کالبدشکافی فنی و دقیق از تازهترین فایل نصبی اپلیکیشن جیمیل اندروید (نگارش v2026.09.28)، شواهدی هیجانانگیز از جهش بزرگ گوگل در هوشمندسازی مدیریت ایمیلها فاش کردند. بر اساس رشتهکدهای کشفشده، گوگل در حال توسعه قابلیتی تحت عنوان وظایف ایجنتی با جمینای (Agentic Tasks with Gemini) است که محیط جعبه ورودی سنتی را به یک هاب اجرایی خودمختار برای مدیریت پیامها و پیگیری کارهای روزمره تبدیل میکند.
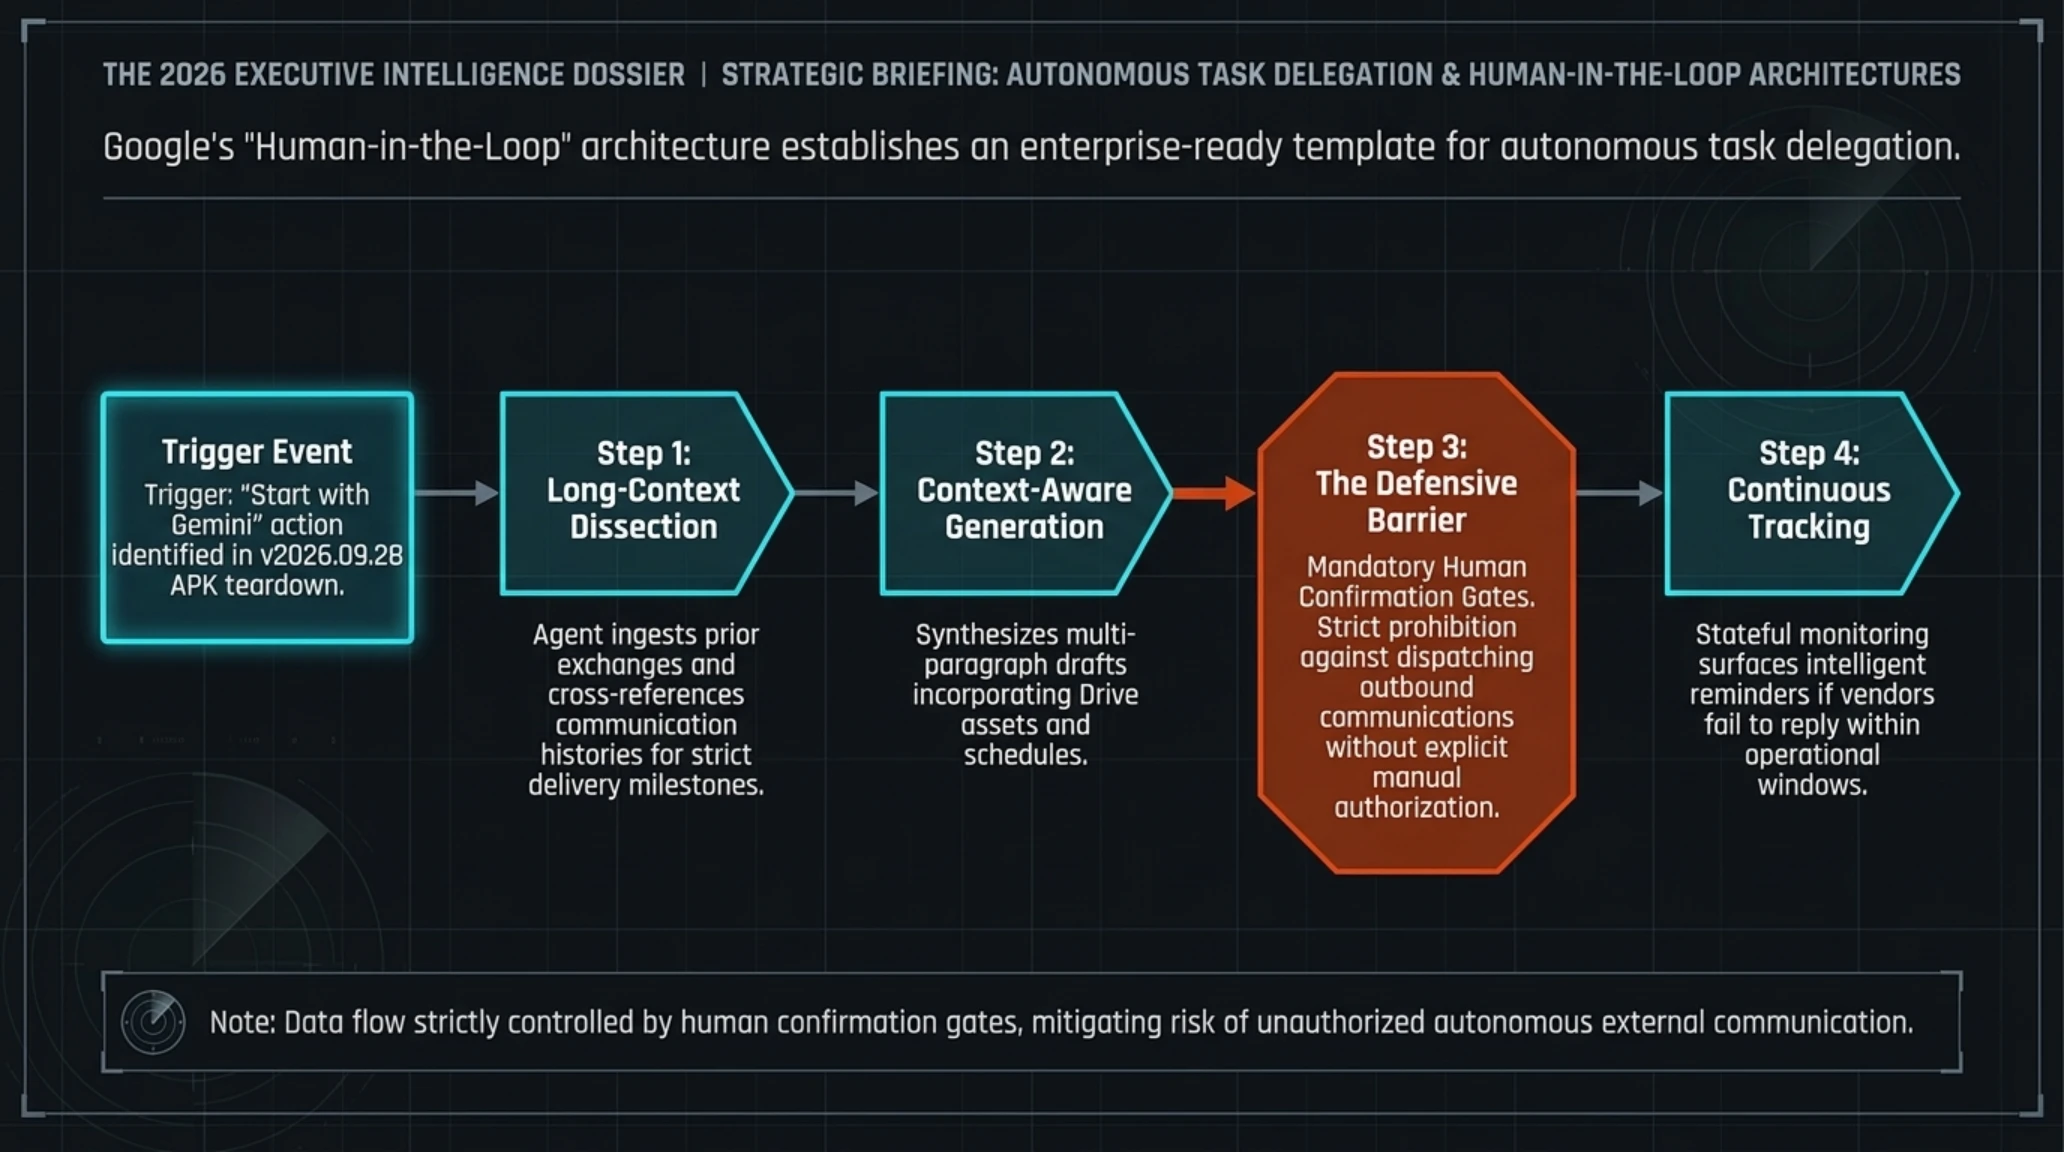
بر خلاف نسل کنونی هوش مصنوعی در جیمیل که وظایف آن صرفاً به خلاصه کردن پیامهای طولانی یا ارائه پیشنهادهای کوتاه متنی (Smart Reply) خلاصه میشد، معماری ایجنتی جدید گامی فراتر میگذارد. هنگامی که سامانههای شناختی جعبه ورودی هوشمند (AI Inbox) یک ایمیل حاوی وظیفه کاری یا درخواست مشخص نظیر ارسال گزارش مالی، هماهنگی زمان جلسه با مشتری یا بررسی یک استعلام فنی را شناسایی کنند، دکمهای برجسته با عنوان «Start with Gemini» در بالای پیام نمایان میشود. با لمس این دکمه، جمینای وضعیت وظیفه را روی حالت «در حال انجام» قرار داده و مراحل عملیاتی را به صورت هوشمندانه آغاز میکند.
از جمله مراحل و قابلیتهای خودکارسازی این دستیار میتوان به ویژگیهای زیر اشاره کرد که ساختار مکاتبات دیجیتال را ارتقا میبخشد:
- تحلیل چندوجهی مکاتبات پیشین: خواندن سوابق نامهنگاریها برای درک دقیق زمینه موضوعی و استخراج ضربالاجلهای تعیینشده توسط فرستنده.
- نگارش پیشنویسهای زمینه-آگاه (Draft Reply): تولید پاسخهای جامع و چندبندی با استناد به اسناد یا اطلاعات مرتبط موجود در حساب کاربری گوگل.
- حفظ اصل نظارت انسانی (Human-in-the-Loop): قفل ماندن ارسال ایمیل و بسته شدن وظیفه تا زمانی که کاربر پیشنویس را بازبینی و تایید دستی نکرده باشد.
- مدیریت زنجیرهای پیگیریها: یادآوری خودکار تاریخهای انقضا و بازگشت به پیام در صورت عدم دریافت پاسخ در بازه زمانی توافقشده.
- تفکیک ایمیلهای کاری از اعلانات کماهمیت: دستهبندی هوشمند صندوق ورودی برای اولویتبخشی به پیامهایی که به واکنش انسانی نیاز دارند.
این گام مهم ثابت میکند که غول مانتنویو دریافته است کاربران امروزی نیازمند ابزاری هستند که بار عملیاتی مدیریت اینباکس را از دوش آنها بردارد، نه اینکه صرفاً متنها را بازنویسی کند.
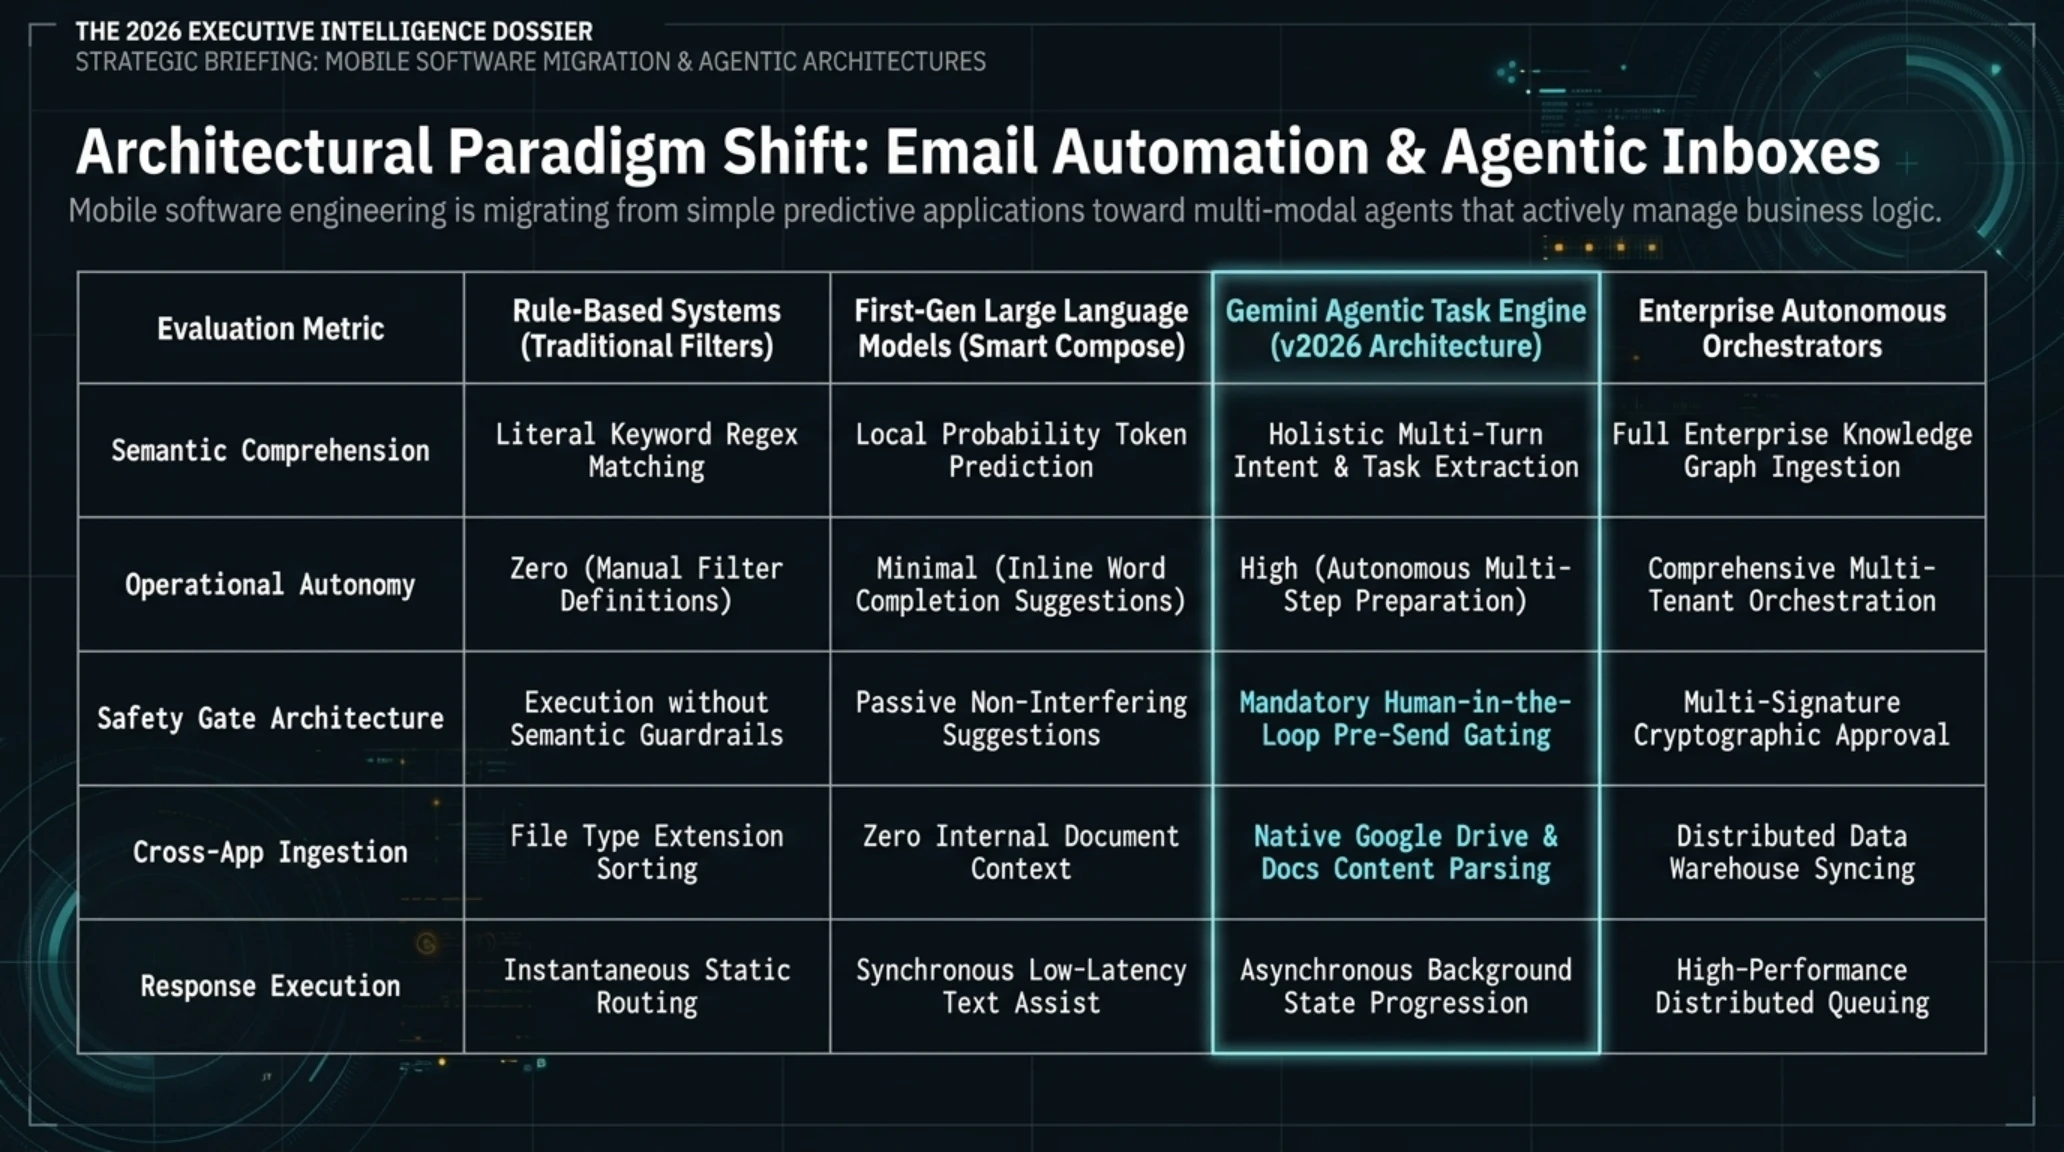
جدول مقایسهای زیر نشاندهنده تفاوتهای بنیادین میان نسلهای مختلف سیستمهای مدیریت ایمیل و جایگاه سیستم ایجنتی جمینای است.
مقایسه رویکردهای نوین اتوماسیون ایمیل و دستیارهای ایجنتی
| معیار ارزیابی | دستیارهای مبتنی بر قاعده (قوانین سنتی) | مدلهای زبانی نسل اول (Smart Compose) | سامانه ایجنتی جدید جمینای (Agentic Tasks) | تسهیلات پیشرفته سازمانی (Enterprise AI) |
|---|---|---|---|---|
| سطح درک محتوا | تطابق کلمات کلیدی | پیشبینی آماری کلمه بعدی | درک عمیق مقصود و وظایف نهفته در ایمیل | تحلیل نمودار دانش سازمانی |
| استقلال عملیاتی | صفر (وابسته به تنظیم دستی فیلترها) | پایین (صرفاً ارائه کلمات پیشنهادی) | متوسط به بالا (اجرای زنجیره کارها با نظارت کاربر) | بالا (اقدامات چندسیستمی یکپارچه) |
| سازوکار ایمنی | اجرای بدون درک معنایی | عدم مداخله در ارسال پیام | دروازهبانی قطعی انسانی پیش از ارسال پیام | تایید چندامضایی سازمانی |
| پشتیبانی از پیوستها | تشخیص نوع فایل با فرمت | فاقد دسترسی به درون اسناد | قابلیت خواندن محتوای اسناد Google Drive | استخراج فرادادههای پایگاه داده |
| سرعت پاسخگویی | آنی اما فاقد انعطاف | آنی در زمان تایپ کاربر | پردازش ناهمگام در پسزمینه | پردازش همگام خوشهای |
این تمایز ساختاری نشان میدهد که استراتژی اندروید در پاییز ۲۰۲۶، تبدیل گوشی هوشمند به یک دستیار هوشمند اجرایی است که کارها را تا مرحله نهایی پیش میبرد.
بر اساس گزارشهای فنی، تعبیه سد حفاظتی «تایید انسانی پیش از ارسال» از بروز فجایع ناشی از توهم مدلها یا ارسال اشتباه دادههای محرمانه جلوگیری میکند. بدین ترتیب کاربر کنترل صددرصدی بر مکاتبات خود را حفظ کرده اما زمان لازم برای تنظیم پاسخها از دقایق طولانی به چند ثانیه کاهش مییابد. انتظار میرود این ویژگی ابتدا در سری گوشیهای پیکسل و سپس در تمامی دستگاههای اندرویدی مجهز به آخرین نگارش اپلیکیشن جیمیل فعال شود.
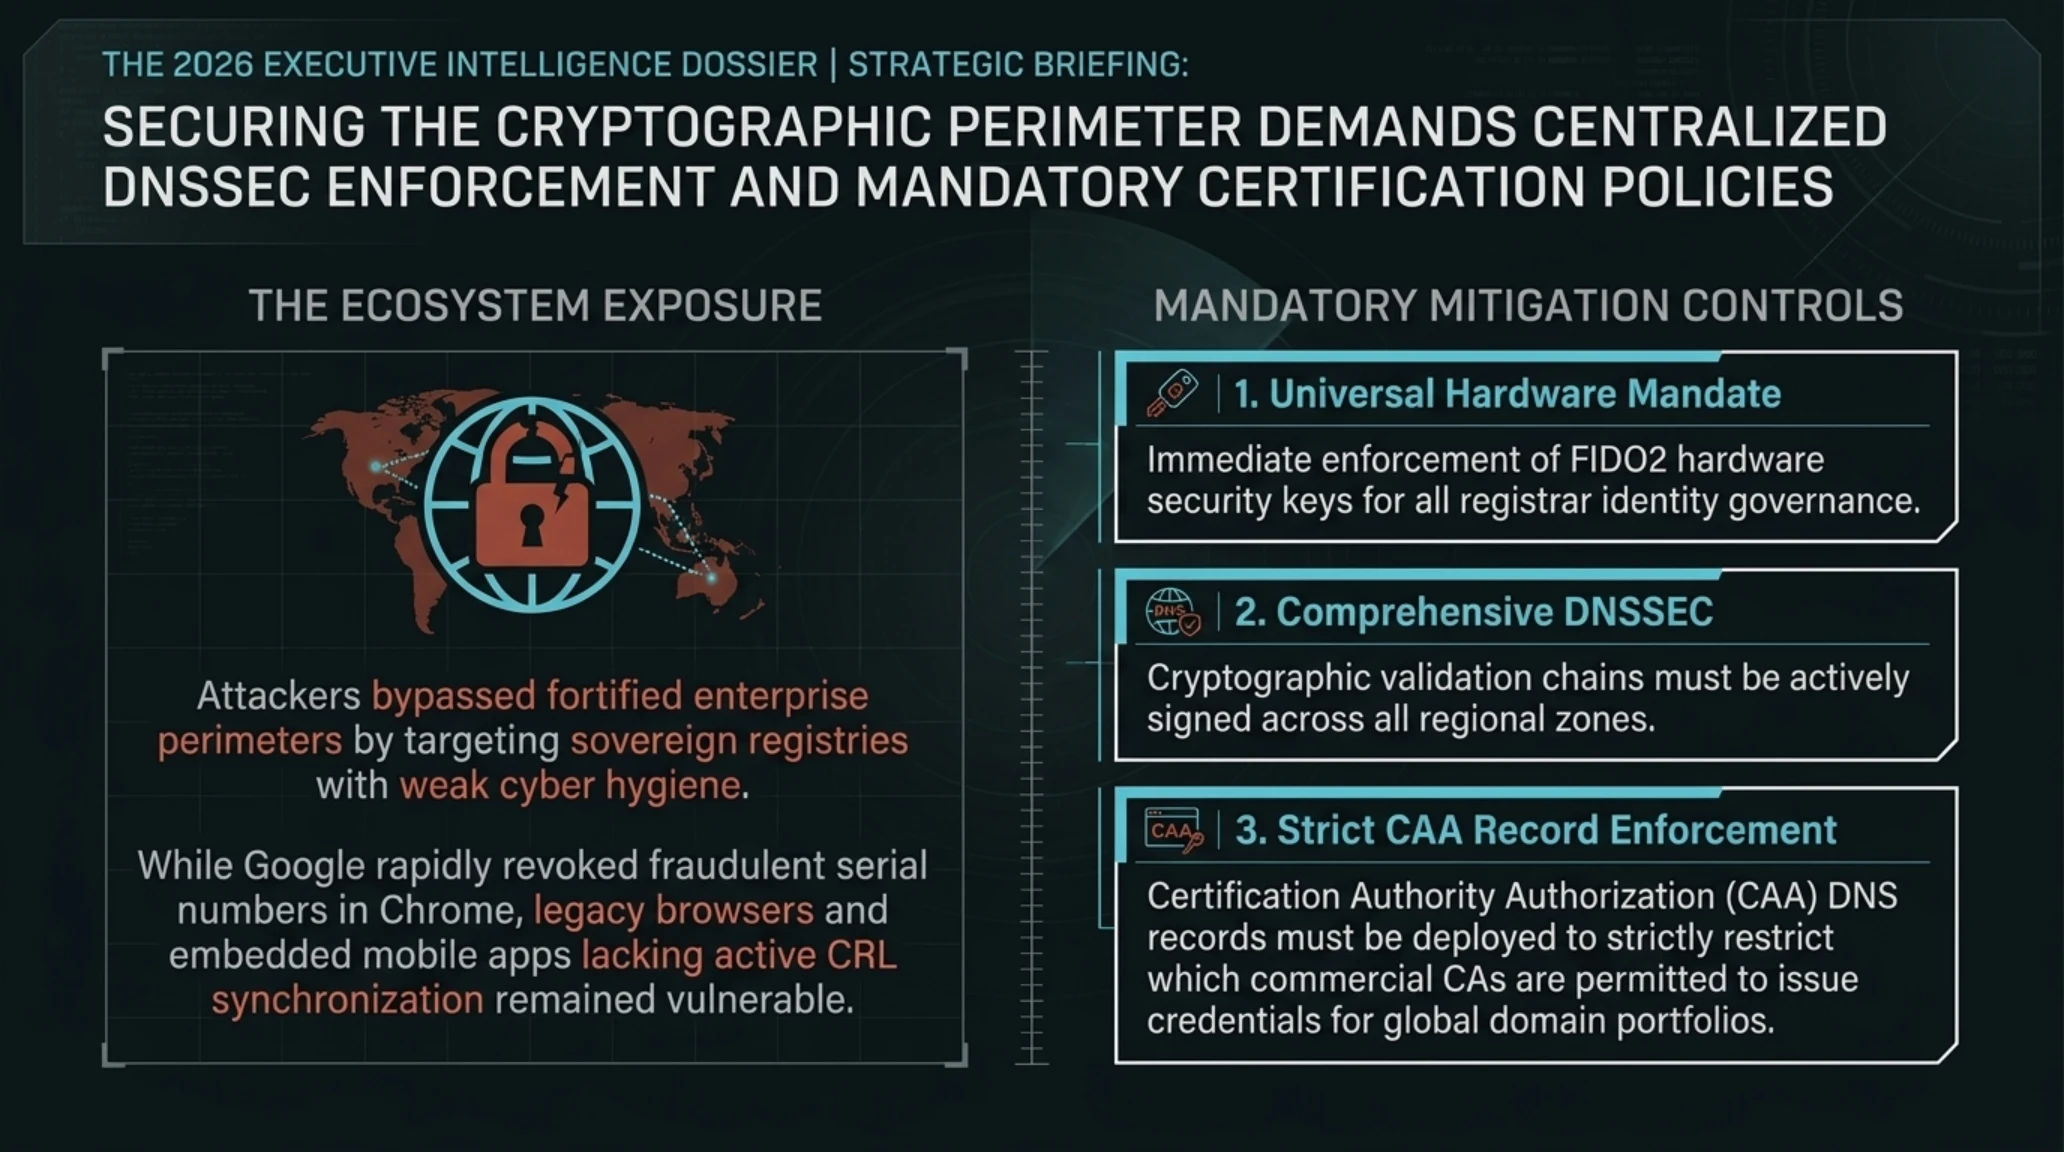
۴. سقوط اعتماد زیرساخت وب؛ سرقت گواهیهای جعلی TLS گوگل از طریق هک رجیستری دامنههای کشوری
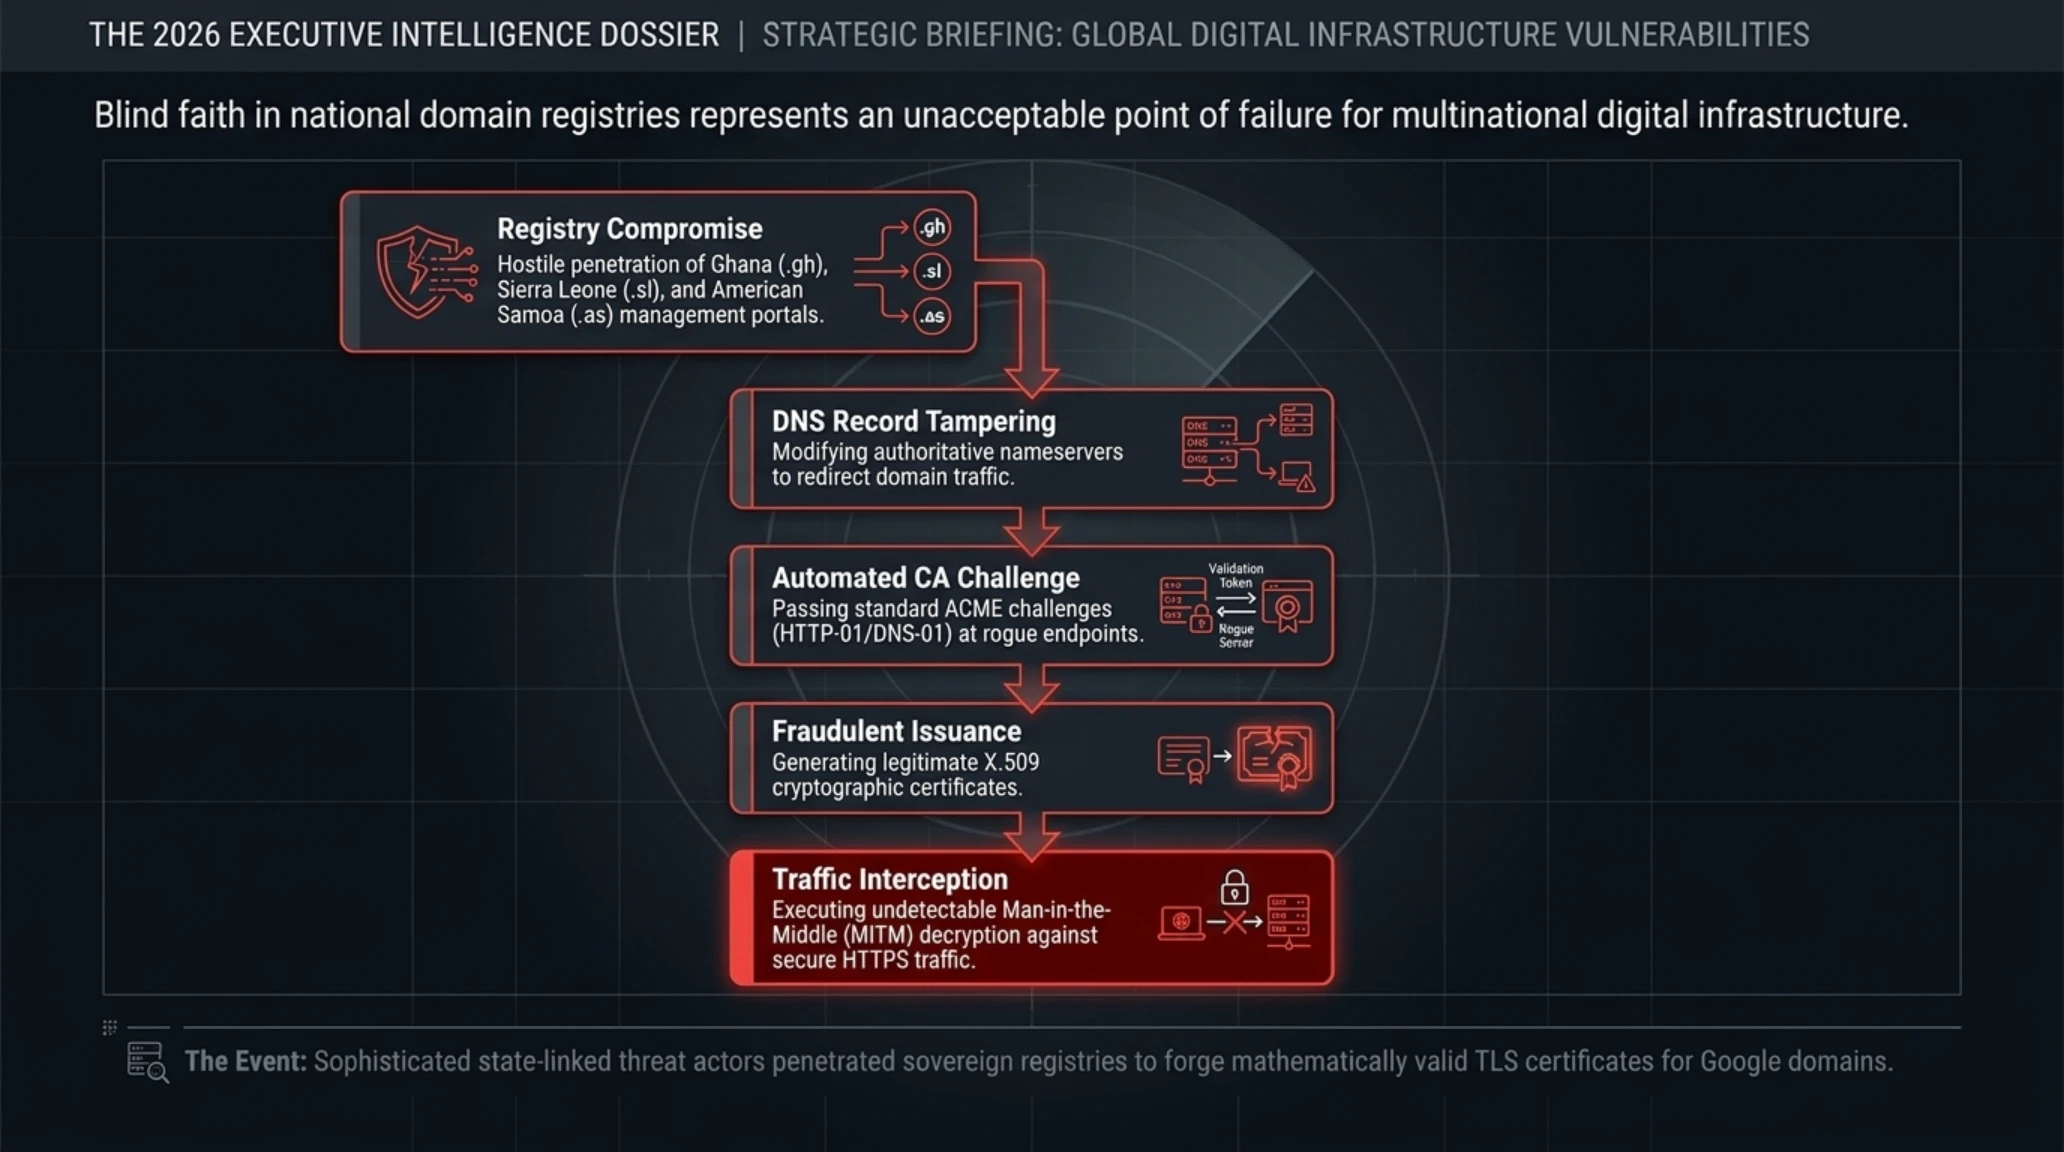
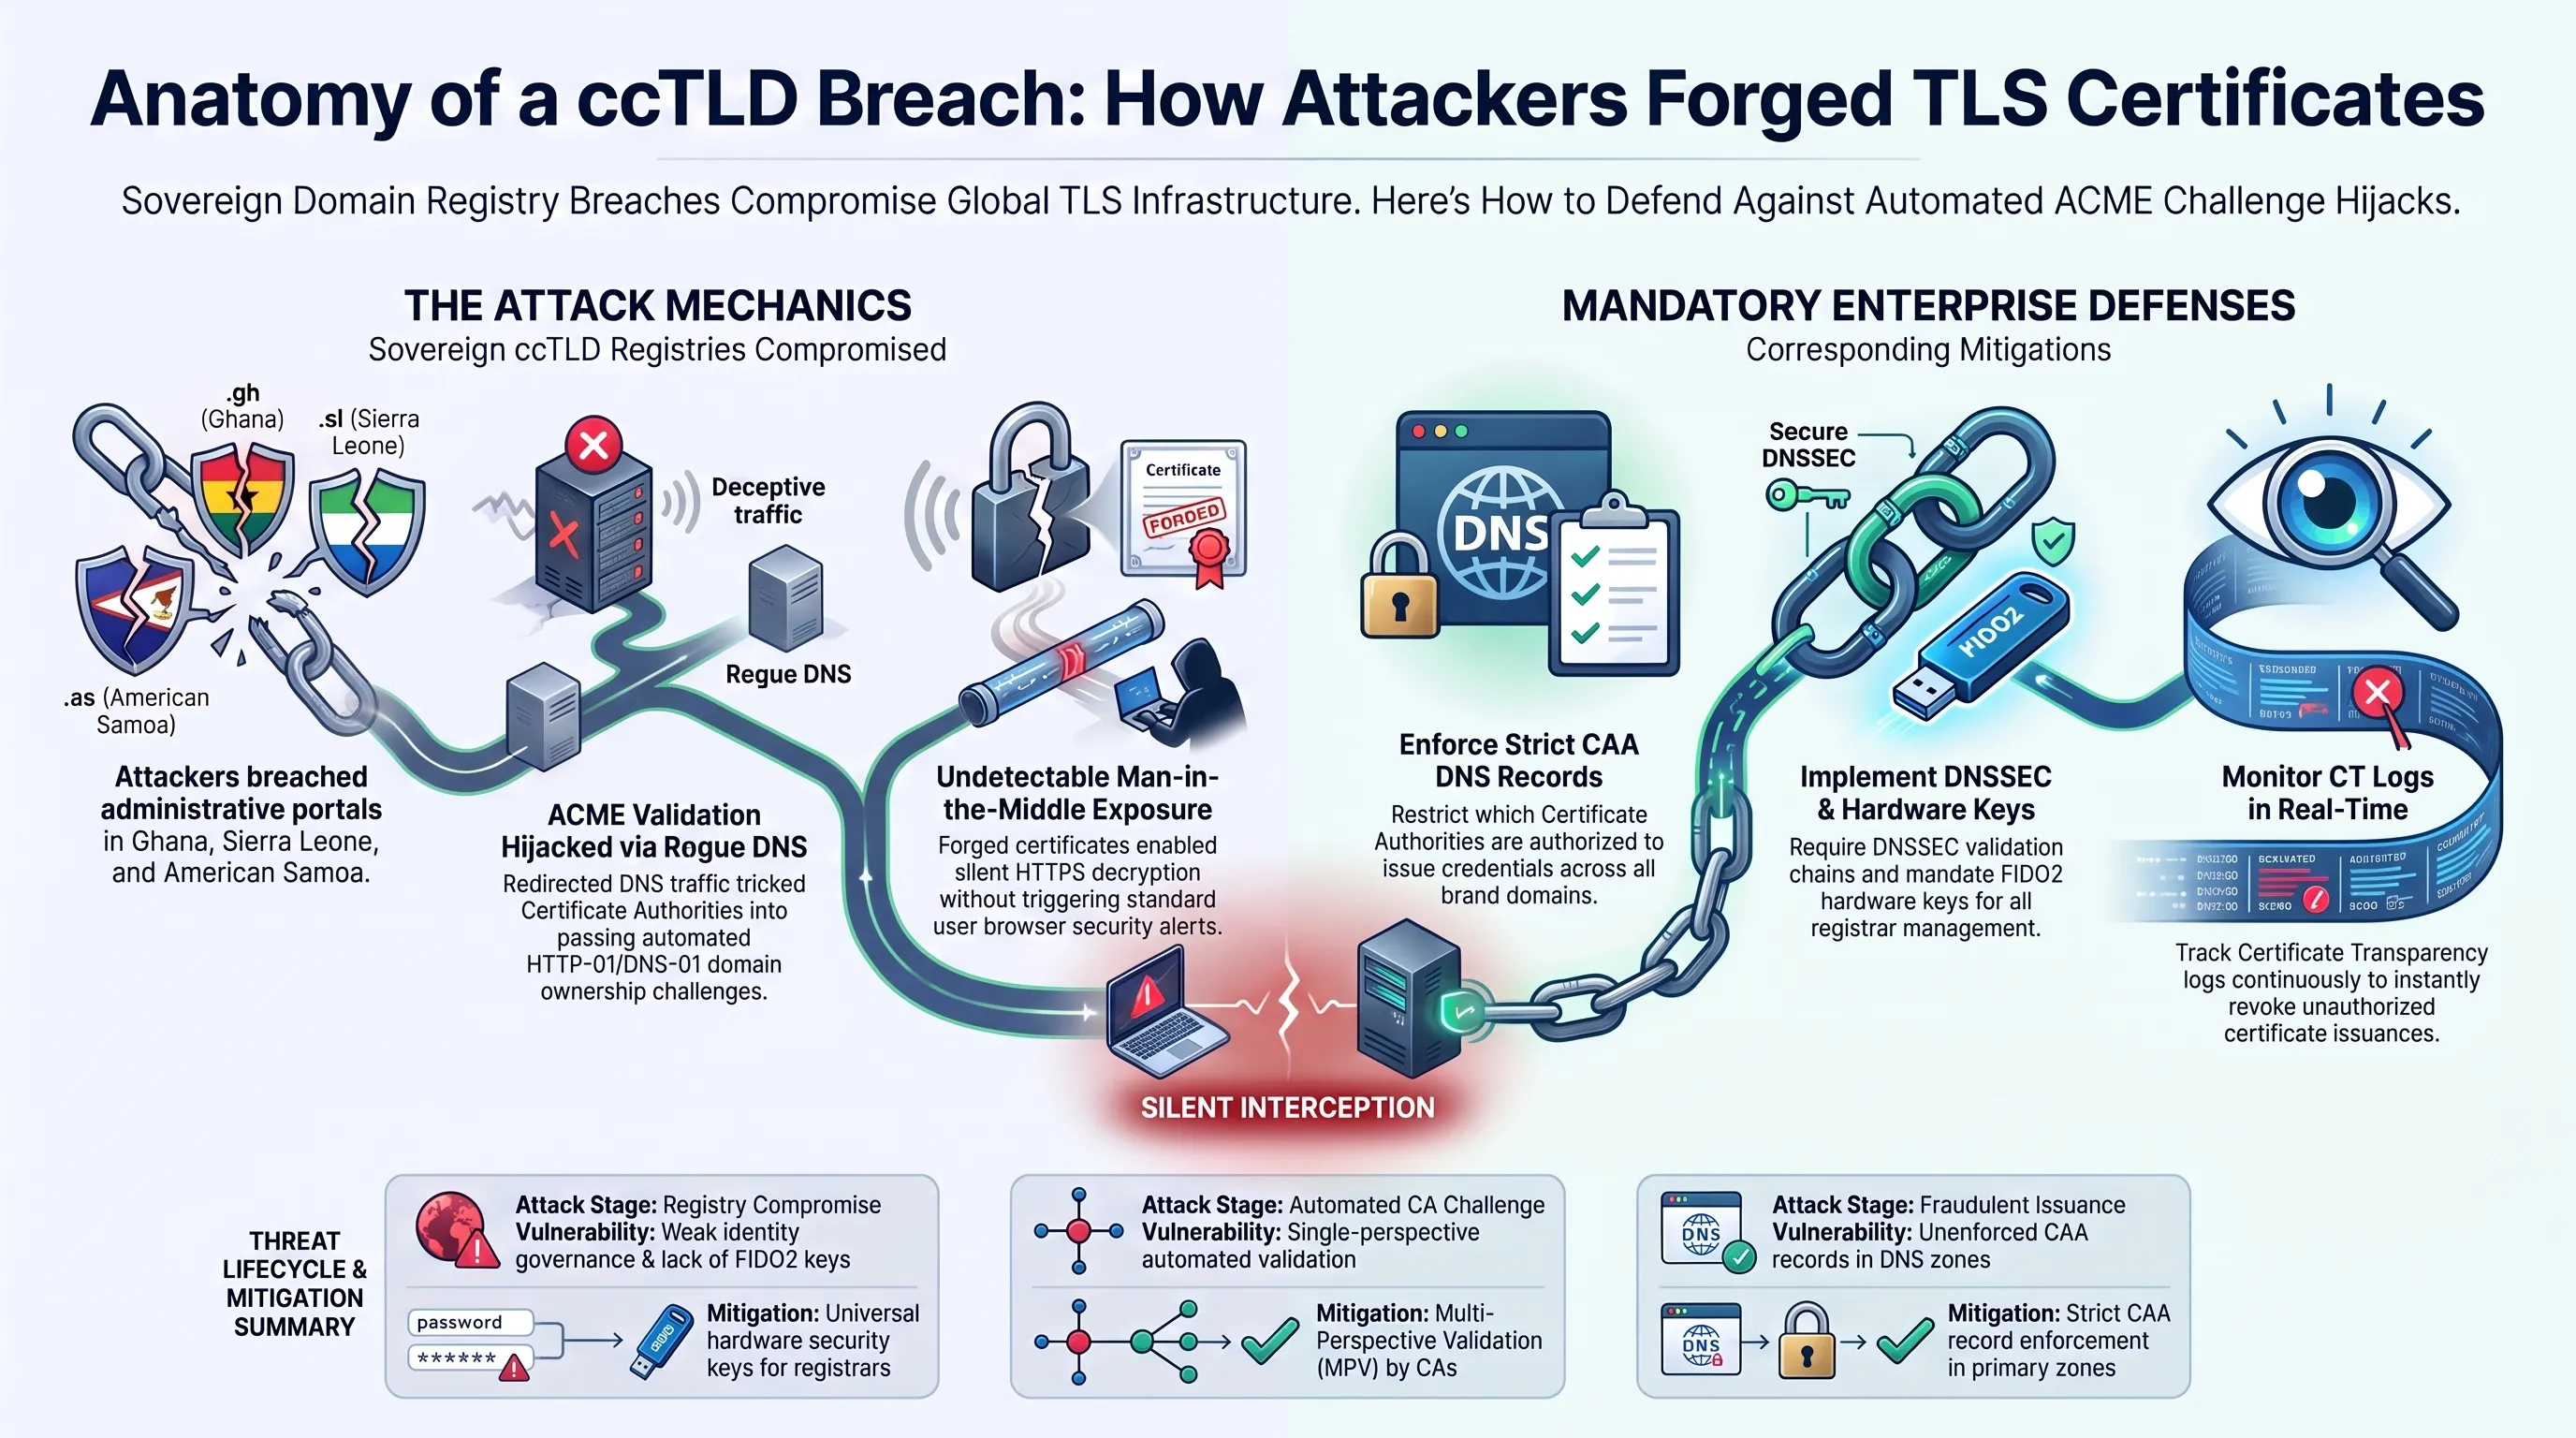
نشریه معتبر Ars Technica در گزارشی تحقیقی و شوکهکننده از وقوع یکی از پیچیدهترین حملات زیرساختی سال ۲۰۲۶ پرده برداشت؛ رخدادی که طی آن هکرهای ناشناس با نفوذ مستقیم به سرورهای رجیستری دامنههای سطح بالای کشوری (ccTLD) سه کشور غنا (.gh)، سیرالئون (.sl) و ساموآی آمریکا (.as)، موفق شدند گواهیهای امنیتی معتبر اما کاملاً جعلی TLS برای چندین دامنه حیاتی گوگل و شماری از بزرگترین وبسایتهای جهان صادر کنند.
تحقیقات امنیتی نشان میدهد که مهاجمان پس از تصاحب دسترسیهای ادمین در سرورهای محلی ثبت دامنه این سه کشور، اقدام به دستکاری رکوردهای معتبر سیستم نام دامنه (DNS) کردند. این تغییر مسیر موقت به هکرها اجازه داد تا هنگام صدور گواهی رمزنگاری، سازوکارهای اعتبارسنجی خودکار مالکان دامنه در مراکز صدور گواهی دیجیتال (Certificate Authorities یا CAs) را فریب دهند. در این حملات، مراکز صدور گواهی به دلیل مشاهده پاسخهای دستکاریشده DNS تصور میکردند که درخواستدهنده واقعاً مالک قانونی دامنه است و در نتیجه، کلیدهای رمزنگاری دیجیتال معتبر را برای آنها صادر کردند؛ رخدادی که به مهاجمان امکان میداد حملات پیشرفته مرد میانی (Man-in-the-Middle) را با ظاهر کاملاً سبز و معتبر در مرورگرها به اجرا درآورند.
ابعاد خطرناک و بردار حمله شناساییشده توسط مهندسان گوگل و محققان سایبری شامل موارد فنی زیر است:
- جعل هویت رمزنگاریشده (Cryptographic Impersonation): قابلیت رمزگشایی ترافیک تبادلشده میان کاربران و دامنههای محلی شرکتها بدون نمایش هرگونه خطای امنیتی در مرورگر.
- نقص نظارتی در رجیستریهای جهان سوم: ضعف بنیادین در زیرساختهای فناوری و فرآیندهای احراز هویت دوعاملی در اپراتورهای ثبت دامنههای ملی کوچک.
- پاسخ اضطراری گوگل در کروم: درج فوری هشهای گواهیهای آلوده در لیست مسدودسازی اختصاصی مرورگر کروم و ابطال گواهیها در سراسر جهان.
- آسیبپذیری کاربران سایر مرورگرها: عدم محافظت از کاربرانی که از مرورگرهای بدون مکانیزمهای ابطال سختگیرانه یا اپلیکیشنهای موبایل با اتصال مستقیم استفاده میکنند.
- فوریت پیادهسازی رکوردهای CAA: ضرورت تعریف صریح مراکز مجاز صدور گواهی در رکوردهای DNS دامنههای سازمانی برای سد کردن راه این قبیل کلاهبرداریها.
این حادثه نشان داد که حتی قویترین سامانههای دفاعی شرکتهای سیلیکونولی نیز ممکن است از مسیر یک رخنه در رجیستریهای جغرافیایی دوردست آسیبپذیر شوند.
ماتریس فنی زیر ساختار این حمله پیچیده و روشهای مسدودسازی آن را به روشنی تصویر میکند.
مشخصات فنی و ماتریس بردار حمله به رجیستری ccTLD
| مرحله عملیاتی حمله | شیوه اجرا | آسیبپذیری زیرساختی | راهکار دفاعی توصیهشده |
|---|---|---|---|
| تسخیر اولیه رجیستری | نفوذ به پنلهای مدیریت رجیسترار ccTLD | فقدان احراز هویت دوعاملی سختافزاری و گذرواژههای ضعیف | الزام استفاده از کلیدهای امنیتی FIDO2 برای ادمینهای رجیستری |
| دستکاری رکوردهای DNS | تغییر موقت سرورهای نام مقتدر (Authoritative NS) | فقدان امضای دیجیتال DNSSEC در سطح ریشه کشور | فعالسازی سراسری DNSSEC برای تایید صحت زنجیره امضا |
| اعتبارسنجی خودکار CA | فریب آزمونهای چالش متنی (HTTP/DNS Challenge) | تکیه بدون راستیآزمایی چندنقطهای مراکز صدور گواهی | اجرای اعتبارسنجی چنددیدگاهی (Multi-Perspective Validation) |
| صدور سرتیفیکیت معتبر | تولید گواهی رسمی با مهر مراکز صدور گواهی جهانی | عدم توجه به رکوردهای مجاز CAA دامنه اصلی | تنظیم سختگیرانه رکوردهای Certification Authority Authorization |
| بهرهبرداری و شنود | راهاندازی دروازههای فیشینگ شفاف و شنود دادهها | اعتماد پیشفرض سیستمهای عامل به زنجیره ریشه CA | پایش مداوم لاگهای شفافیت گواهیها (Certificate Transparency) |
تیمهای امنیت شبکه در سراسر جهان این رخداد را تلنگری بنیادین برای زیرساخت وب میدانند؛ یادآوری تلخی از اینکه اعتماد به قفل سبز مرورگرها بر روی ستونهای شکنندهای از رجیستریهای محلی استوار است.
دماسنج بازار و پیامدهای اعتماد به زیرساخت DNS
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
شرکت گوگل به تمامی مدیران وب هشدار داده است که برای کلیه دامنههای حساس خود رکوردهای CAA را پیادهسازی نموده و فرآیند ابطال گواهیها (OCSP Stapling) را به صورت دورهای اعتبارسنجی نمایند.
۵. پیوند کیفپول سختافزاری و دیفای؛ آغاز اعطای وام خودحضانتی با وثیقه بیتکوین در لجر
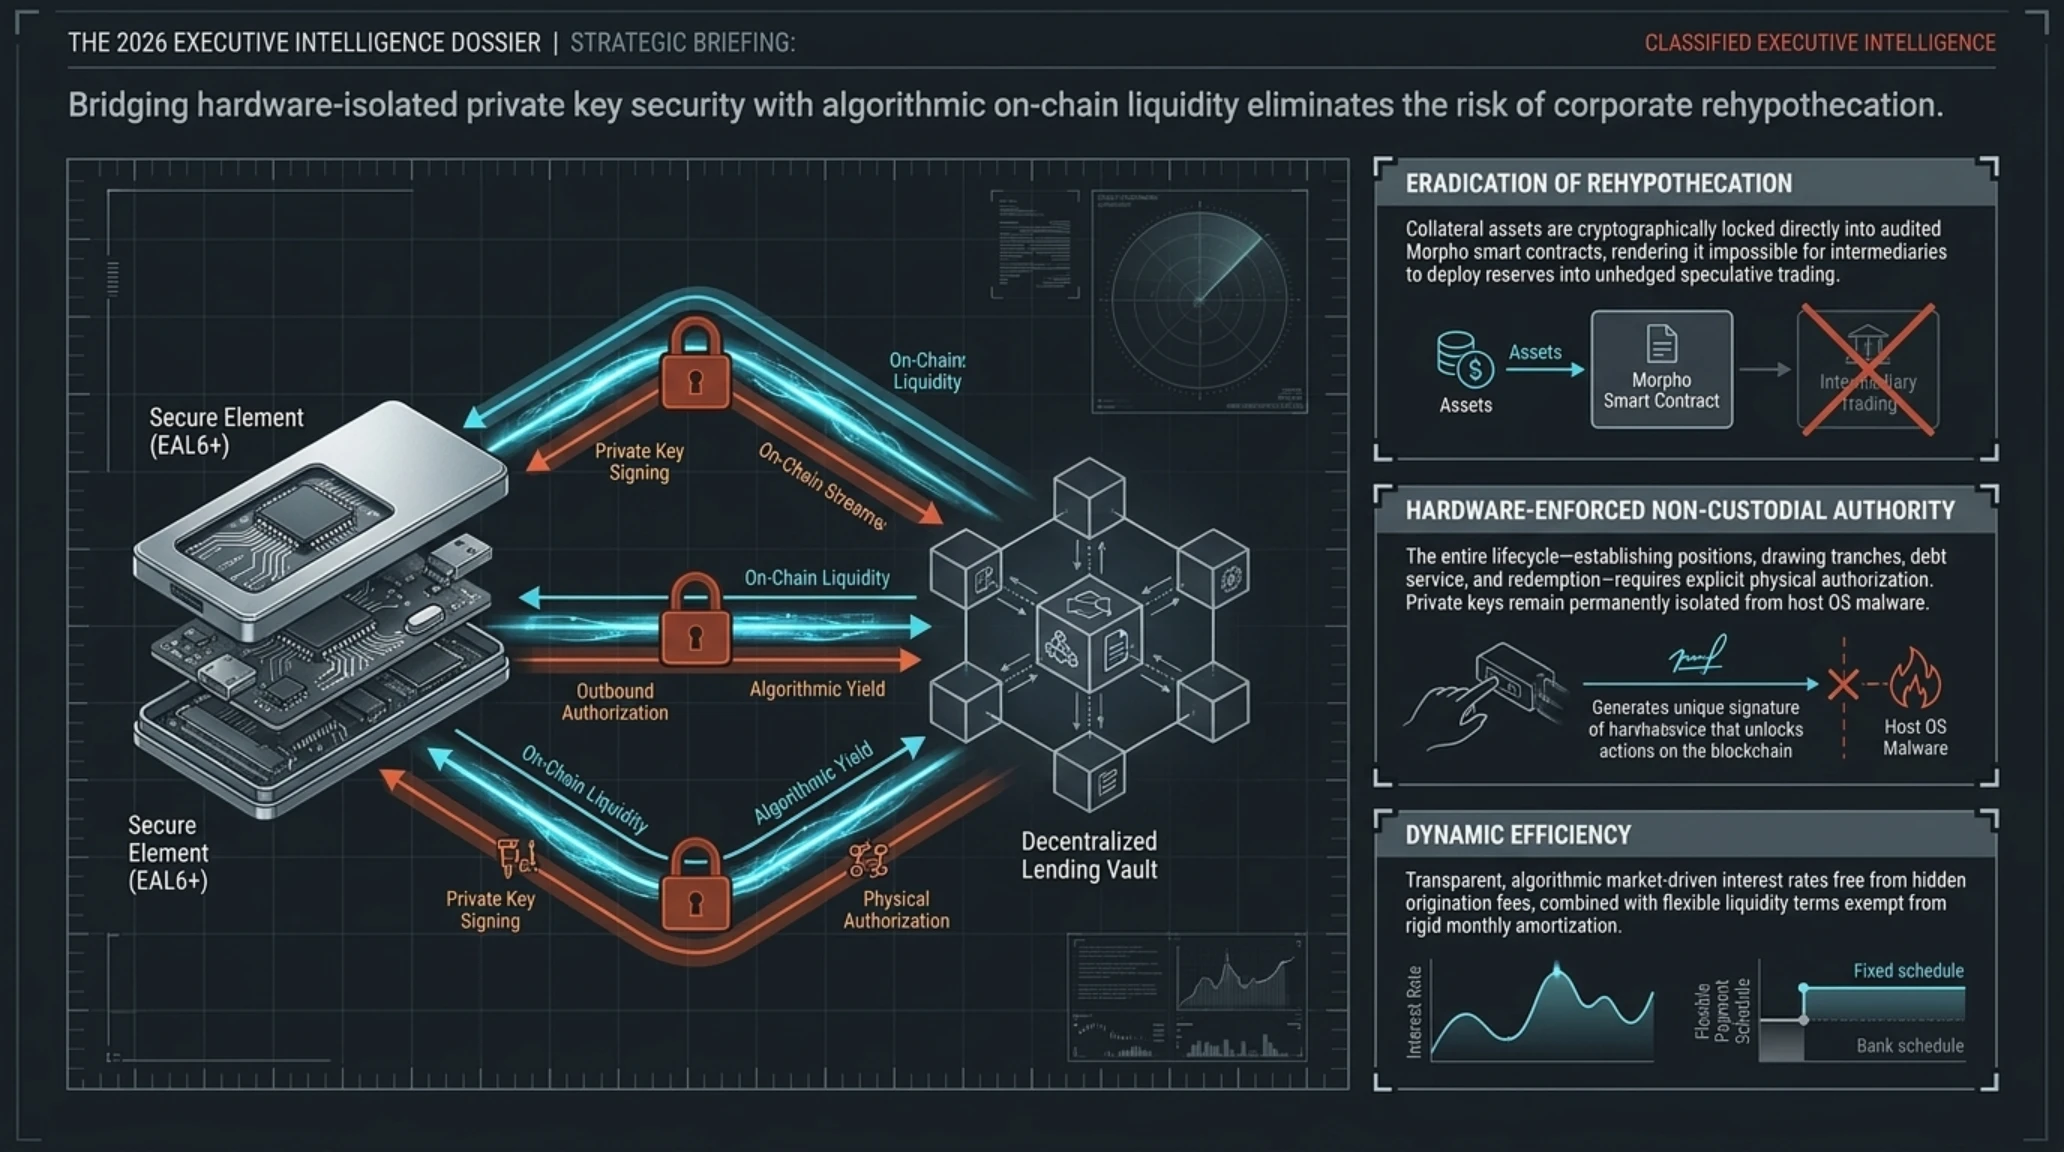
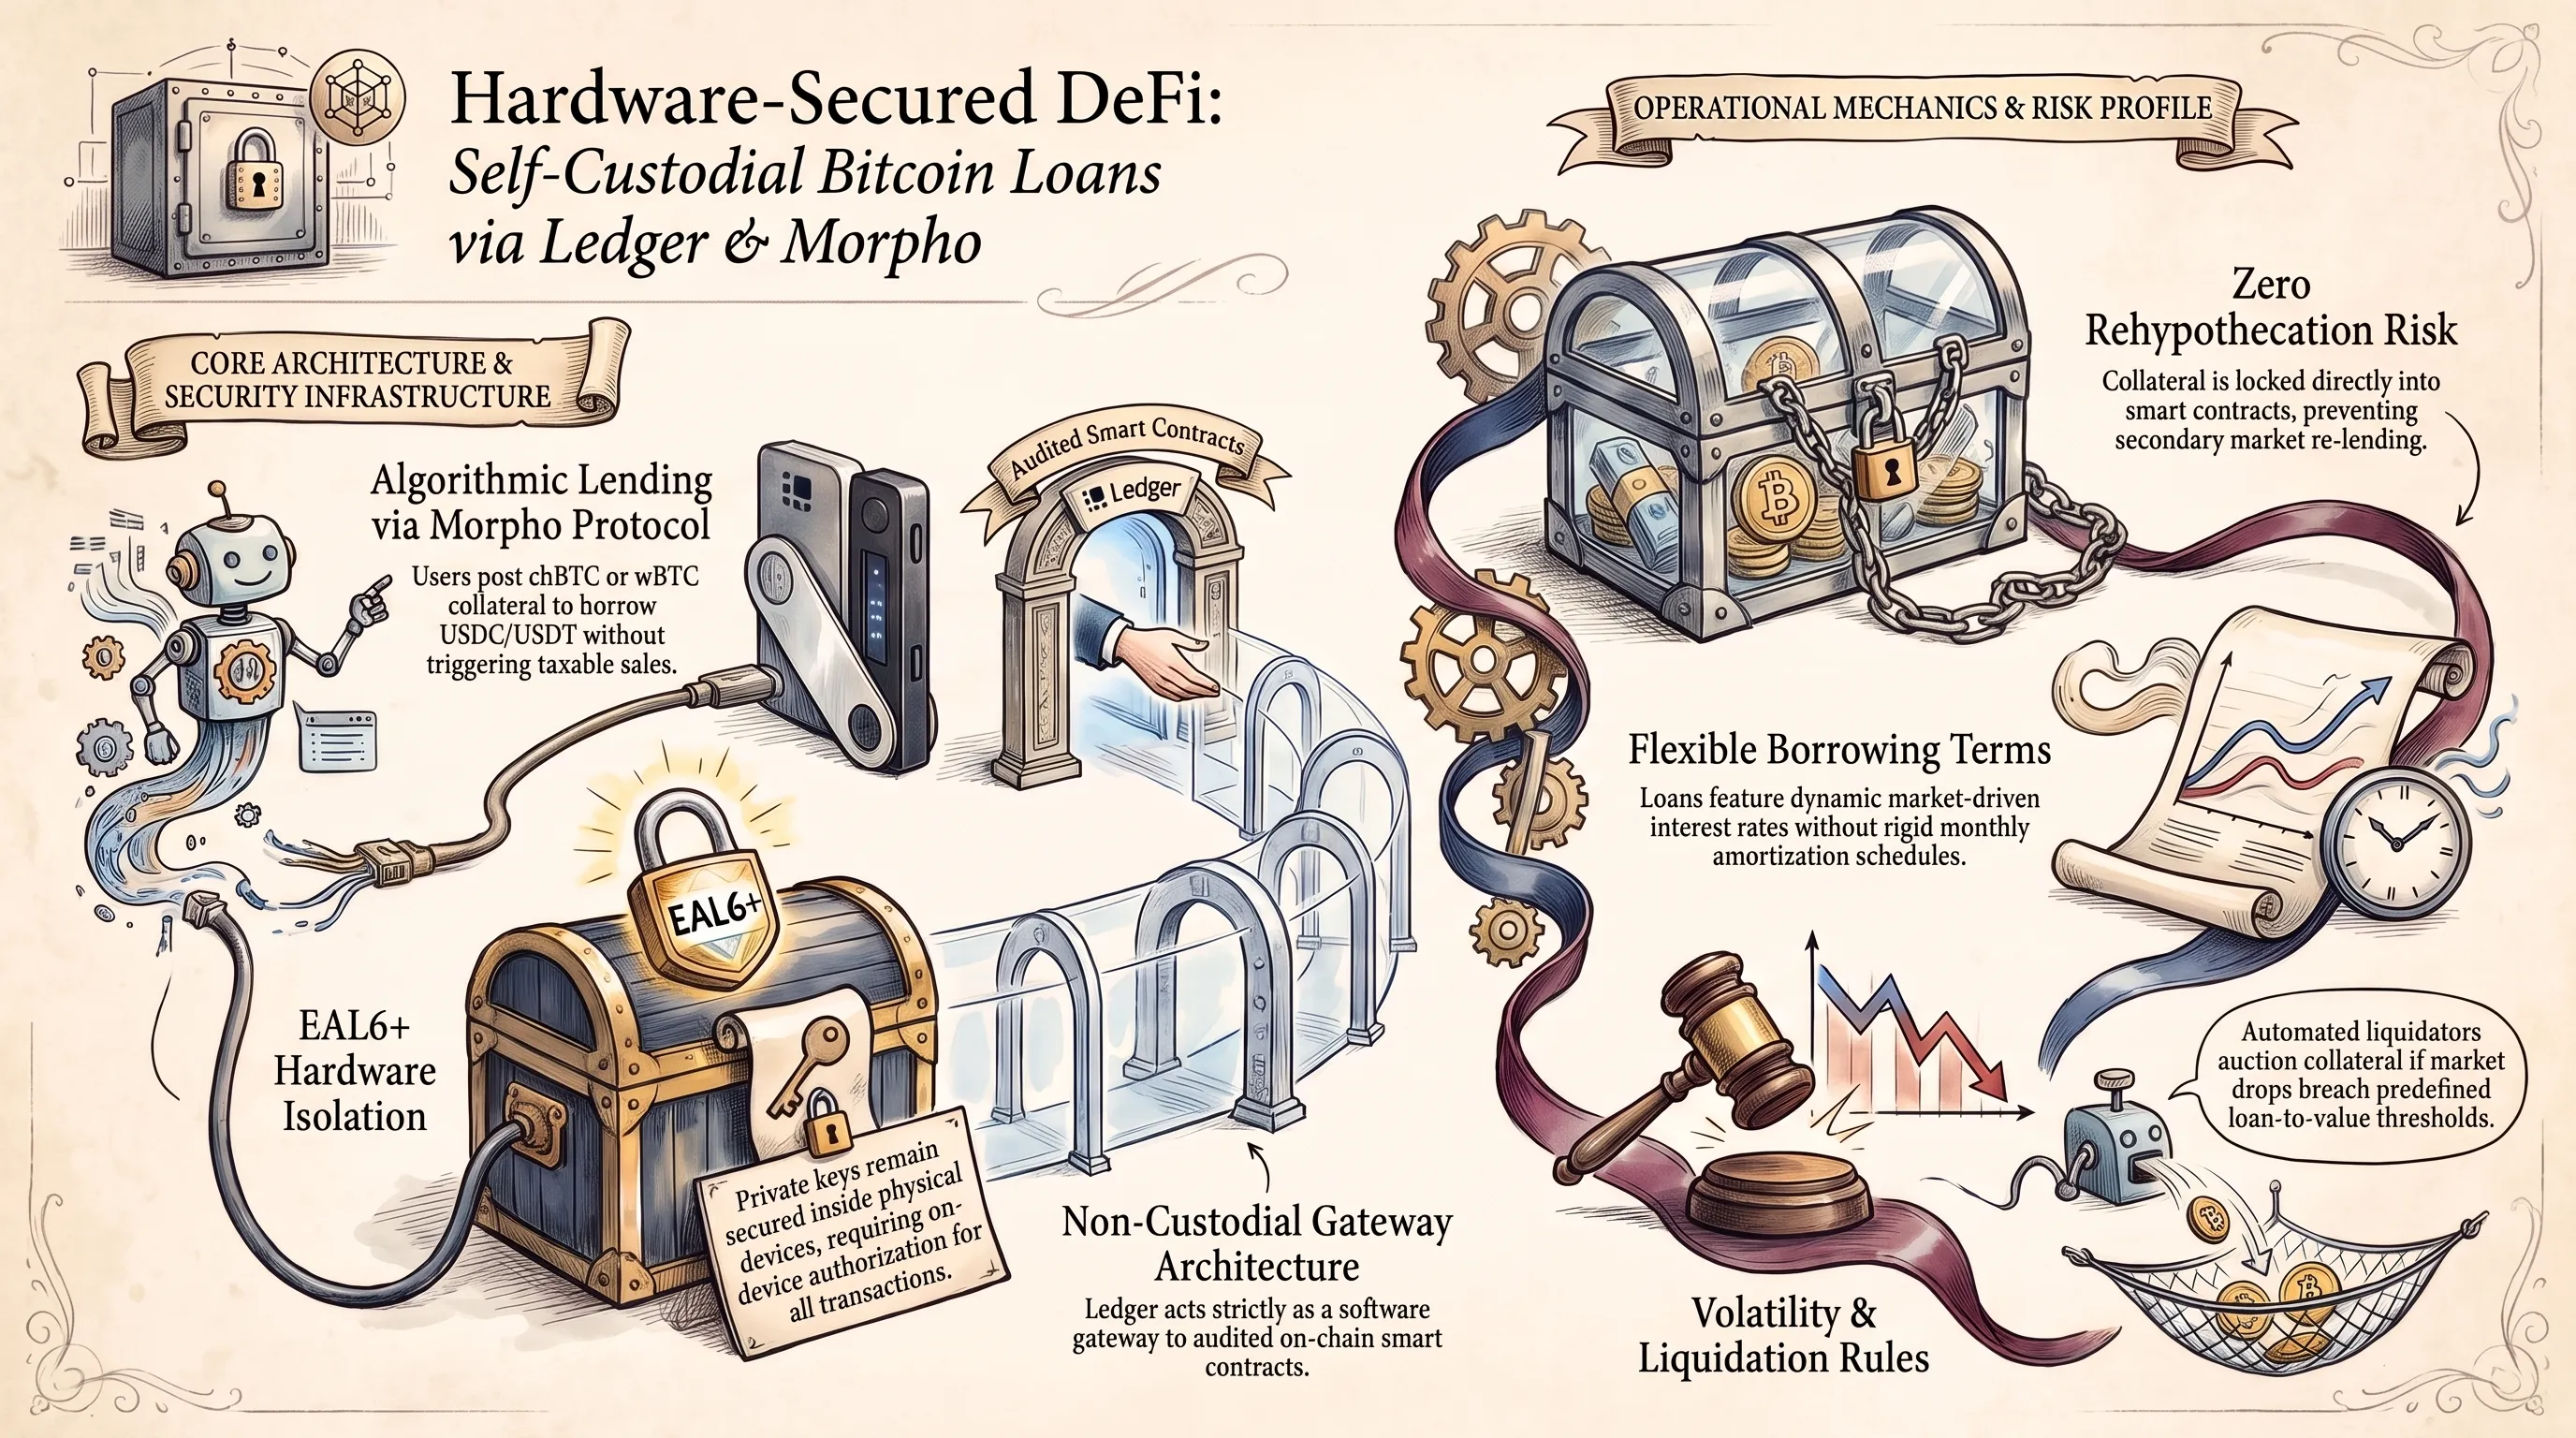
شرکت فرانسوی Ledger، بزرگترین و معتبرترین سازنده کیفپولهای سختافزاری ارزهای دیجیتال در جهان، در جریان برگزاری کنفرانس بینالمللی TOKEN2049 سنگاپور و با آغاز توزیع عمومی در تاریخ ۷ و ۸ اکتبر ۲۰۲۶، از راهاندازی سرویس رسمی و بومی وامدهی با پشتوانه بیتکوین (Bitcoin-Backed Loans) مستقیماً در بستر نرمافزار Ledger Wallet پرده برداشت. این نوآوری مالی که با همکاری پروتکل وامدهی غیرمتمرکز Morpho و زیرساخت فنی Yield.xyz توسعه یافته است، پاسخی شفاف به تقاضای میلیونها دارنده بیتکوین برای آزادسازی نقدینگی بدون نیاز به فروش داراییها محسوب میشود.
بر اساس ساختار طراحیشده، کاربران واجد شرایط میتوانند بیتکوینهای خود را در قالب توکنهای رپدشده معتبر شامل cbBTC شرکت کوینبیس یا wBTC استاندارد به عنوان وثیقه تودیع کرده و بلافاصله استیبلکوینهای دلاری شامل USDC یا USDT را به عنوان وام دریافت کنند. جذابیت بنیادین این مدل برای سرمایهگذاران، رهایی از تعهدات مالیاتی فروش دارایی، بهرهمندی از رشد بالقوه ارزش بیتکوین و مهمتر از همه، حفظ کامل خودحضانتی (Self-Custody) است. تمامی مراحل از ایجاد موقعیت وام، افزایش وثیقه، دریافت استیبلکوین تا بازپرداخت بدهی، نیازمند تأیید فیزیکی و امضای دیجیتال بر روی صفحه نمایش و تراشه امنیتی دستگاه لجر است.
مزایای استراتژیک و شاخصههای کلیدی این سامانه اعتباری غیرمتمرکز به شرح زیر است:
- حذف خطرات نهادهای متمرکز (No Celcius / BlockFi Repeat): داراییها در قراردادهای هوشمند شفاف Morpho نگهداری میشوند و شرکت لجر هیچگونه دسترسی به توکنهای کاربر ندارد.
- امضای آفلاین سختافزاری: جلوگیری کامل از سرقت وجوه از طریق بدافزارهای کامپیوتری، زیرا کلید خصوصی هرگز از عنصر امن (Secure Element) لجر خارج نمیشود.
- انعطاف در بازپرداخت بدهی: عدم وجود جدول بازپرداخت اجباری ماهانه؛ کاربر میتواند تا زمانی که نسبت وثیقه (LTV) در محدوده امن قرار دارد، وام را حفظ کند.
- نرخ بهره پویا بر پایه بازار: محاسبه نرخهای بهره بر اساس عرضه و تقاضای واقعی در استخرهای اعتباری غیرمتمرکز بدون کارمزدهای پنهان بانکی.
- توسعه تدریجی مناطق تحت پوشش: آغاز عرضه در کشورهای منتخب با چشمانداز گسترش جهانی بر اساس مقررات محلی داراییهای دیجیتال.
این گام نشان میدهد که دیفای به تدریج از فضایی پرریسک و تجربی به ابزاری بالغ در دستان دارندگان بلندمدت ثروت تبدیل شده است.
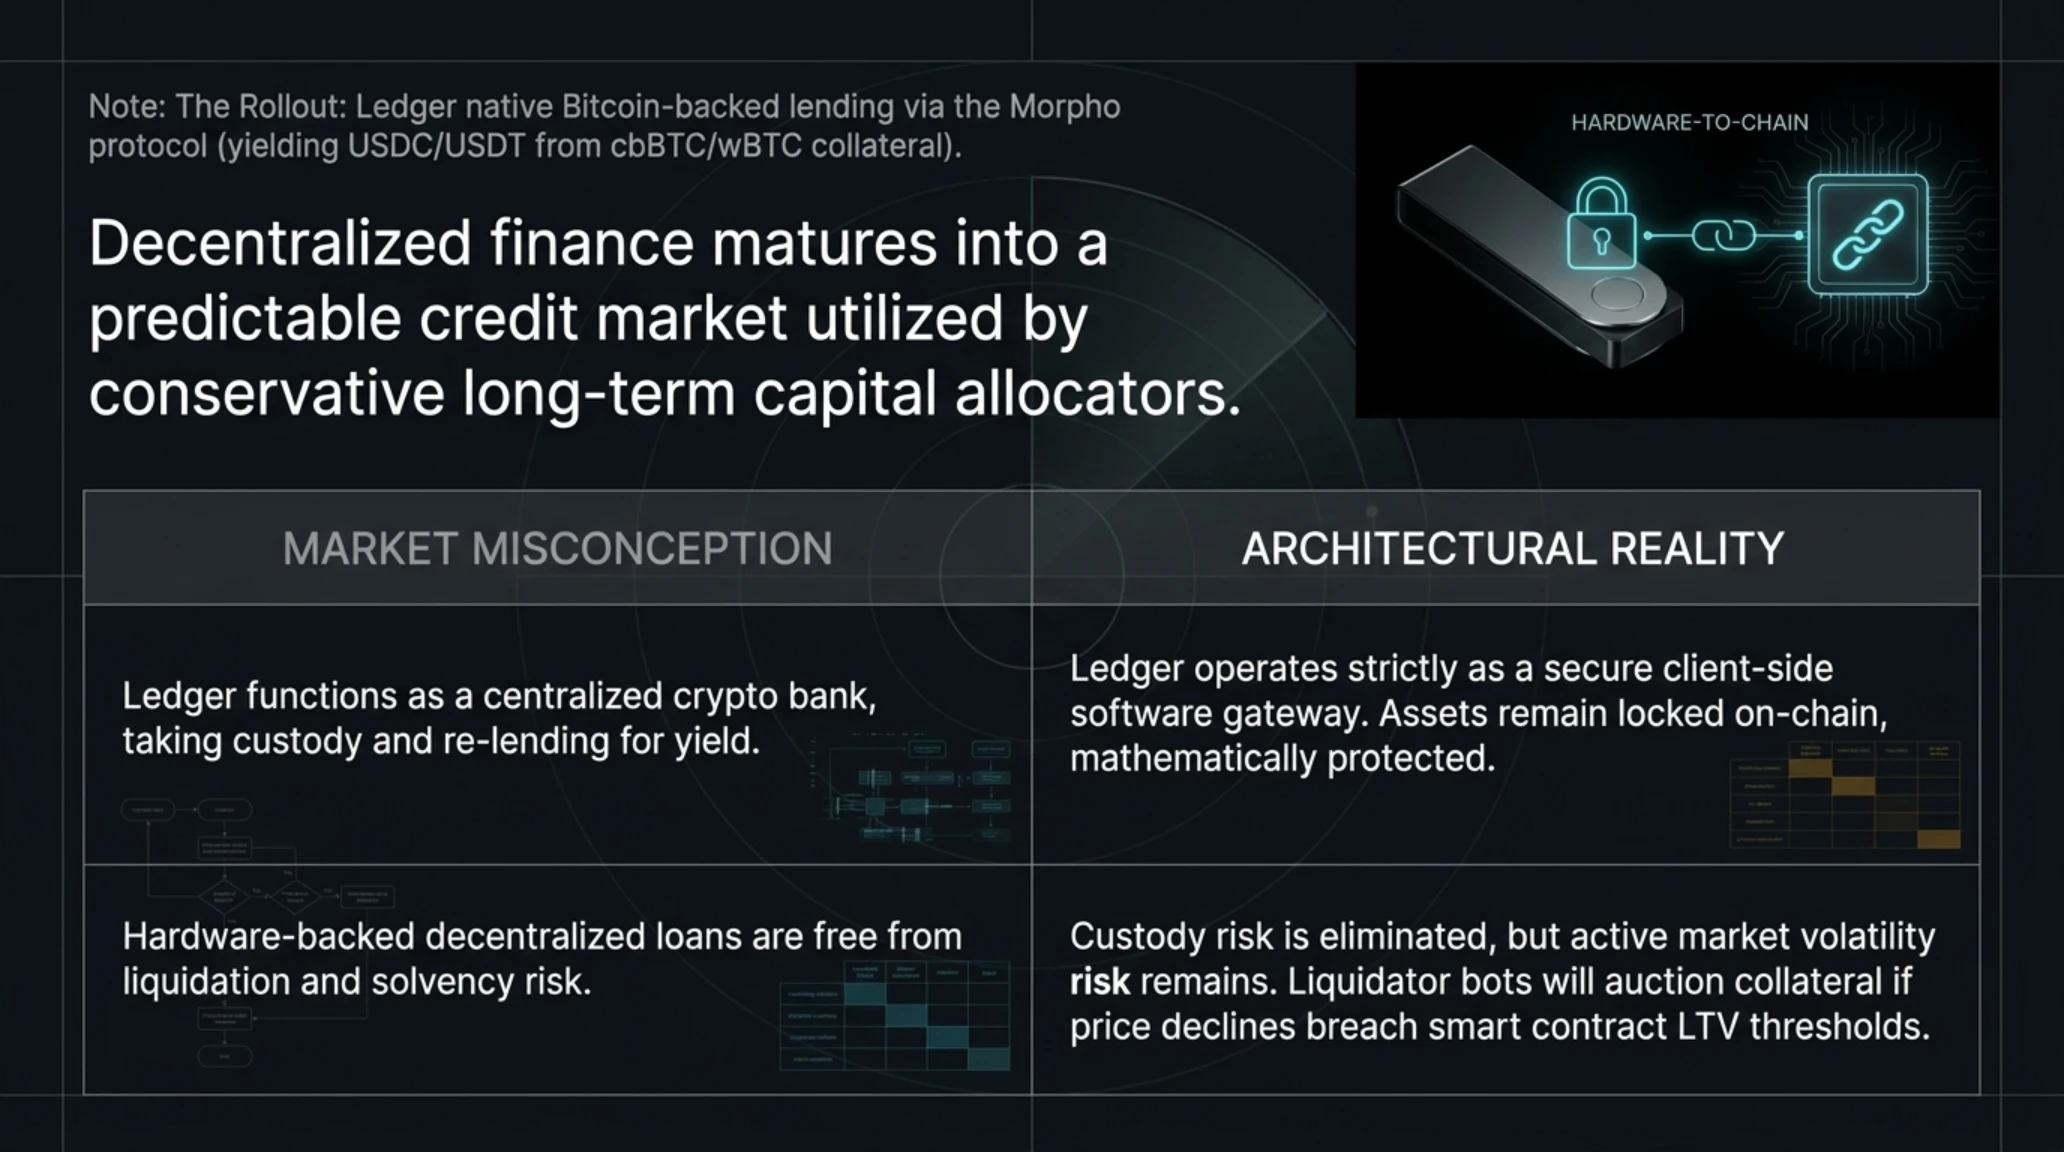
برای رفع ابهامات رایج میان کاربران پیرامون نحوه کارکرد این مدل وامدهی، مقایسه تحلیلی زیر حقایق را از ادعاهای بازاریابی تفکیک میکند.
شایعه در برابر واقعیت | ماهیت وامهای خودحضانتی بیتکوین
واقعیت: لجر صرفاً رابط کاربری غیرمتمرکز به قراردادهای پروتکل Morpho است. داراییها بازقرضدهی (Rehypothecation) نمیشوند و وثیقه تا زمان تسویه وام به صورت کریپتوگرافیک در قرارداد هوشمند قفل میماند.
شایعه: این وامها کاملاً بدون ریسک هستند و هیچ خطری متوجه کاربر نیست.
واقعیت: همانند تمامی قراردادهای وامدهی وثیقهای، در صورت افت ناگهانی قیمت بیتکوین و رسیدن به آستانه انحلال، بخشی از وثیقه برای تسویه بدهی به حراج گذاشته میشود و نظارت بر نسبت LTV الزامی است.
کارشناسان اقتصاد رمزارزها این ادغام را گواهی بر همگرایی امنیت سختافزاری و نقدینگی قراردادهای هوشمند دانسته و پیشبینی میکنند سایر رقبای صنعت کیفپولهای فیزیکی نیز به زودی مسیر مشابهی را در پیش گیرند.
۶. هشدار رسمی پلیس اروپا درباره ریسک کوانتومی کیفپولهای کریپتو؛ زنگ خطر سناریوی Q-Day
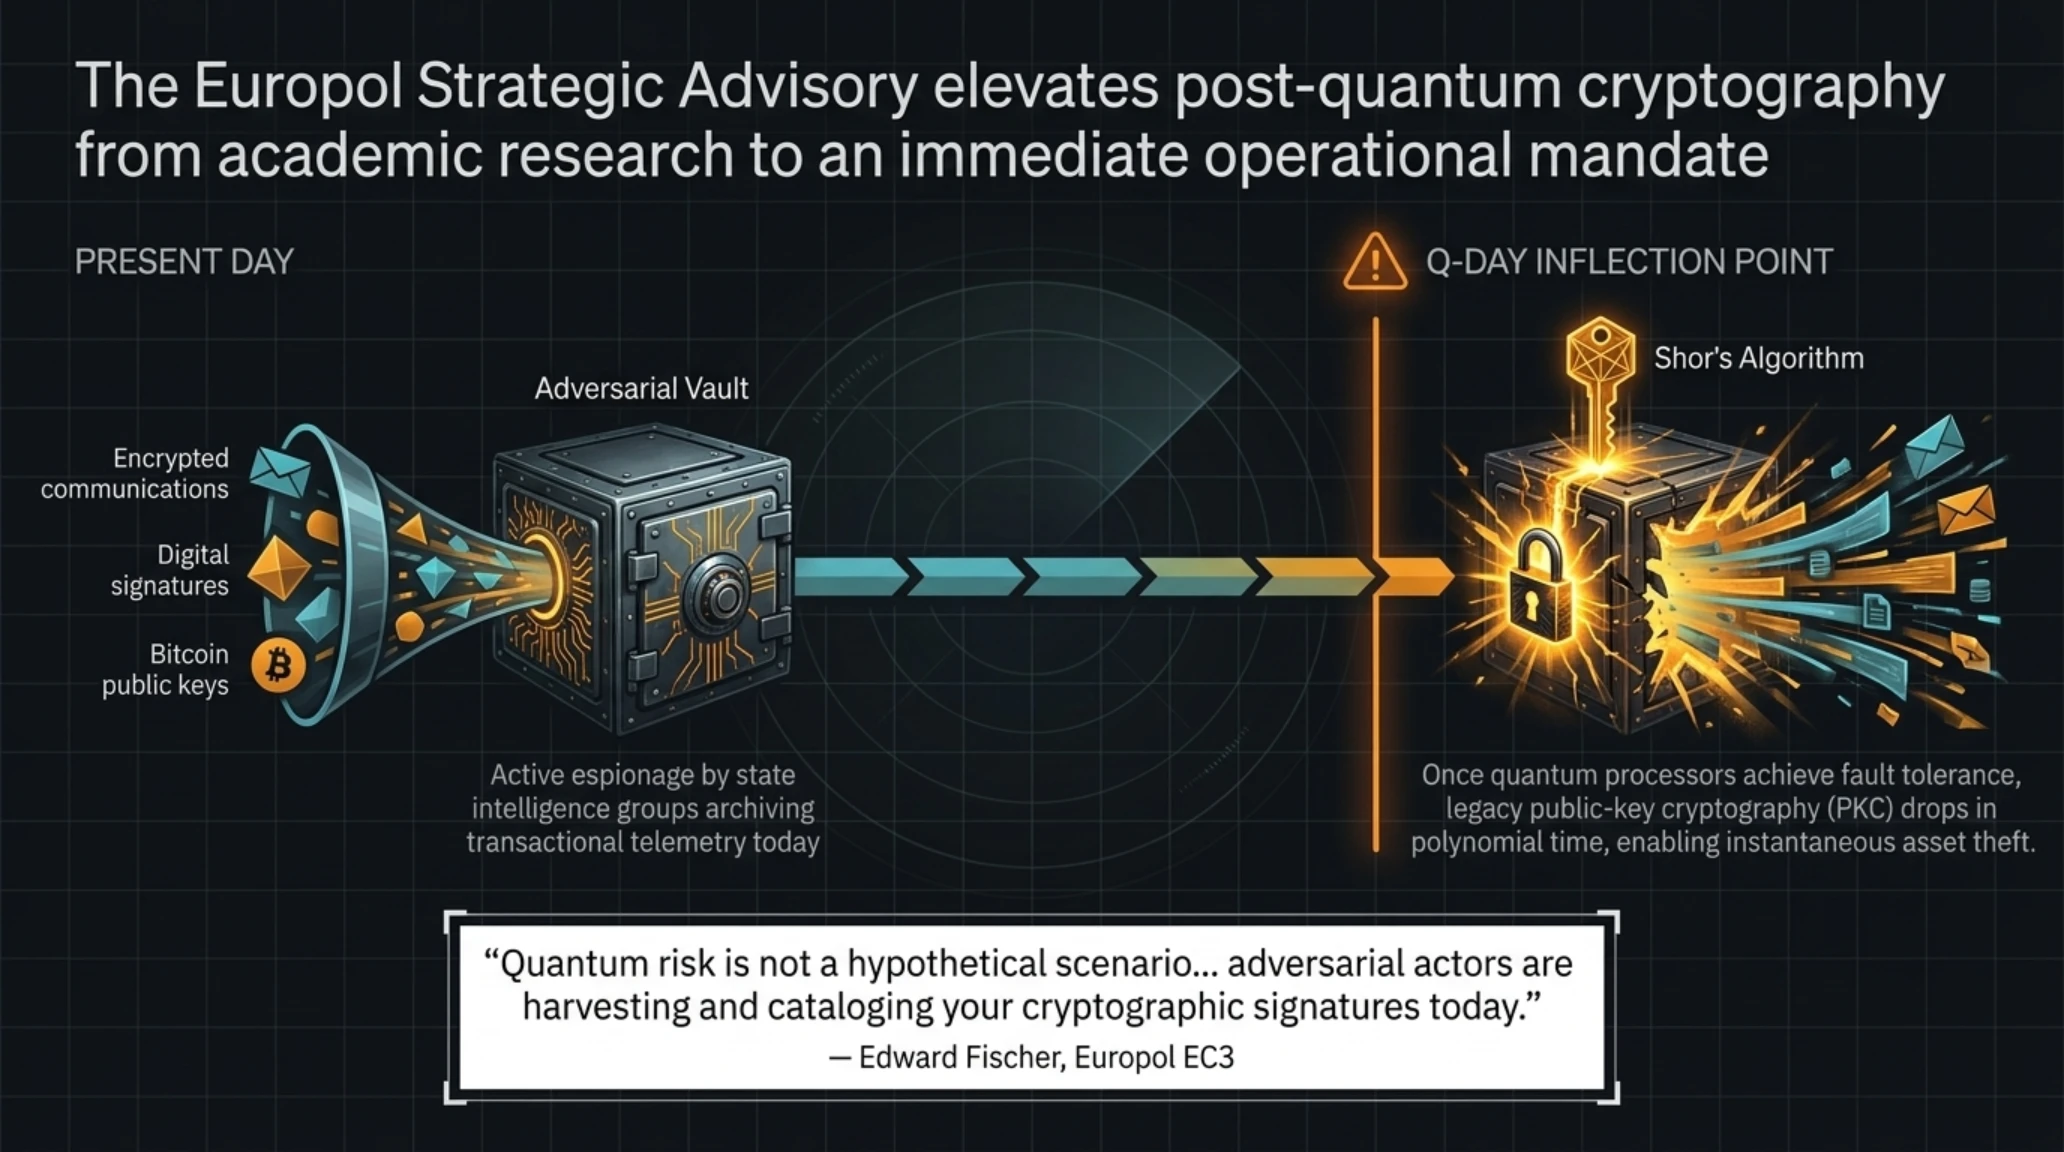
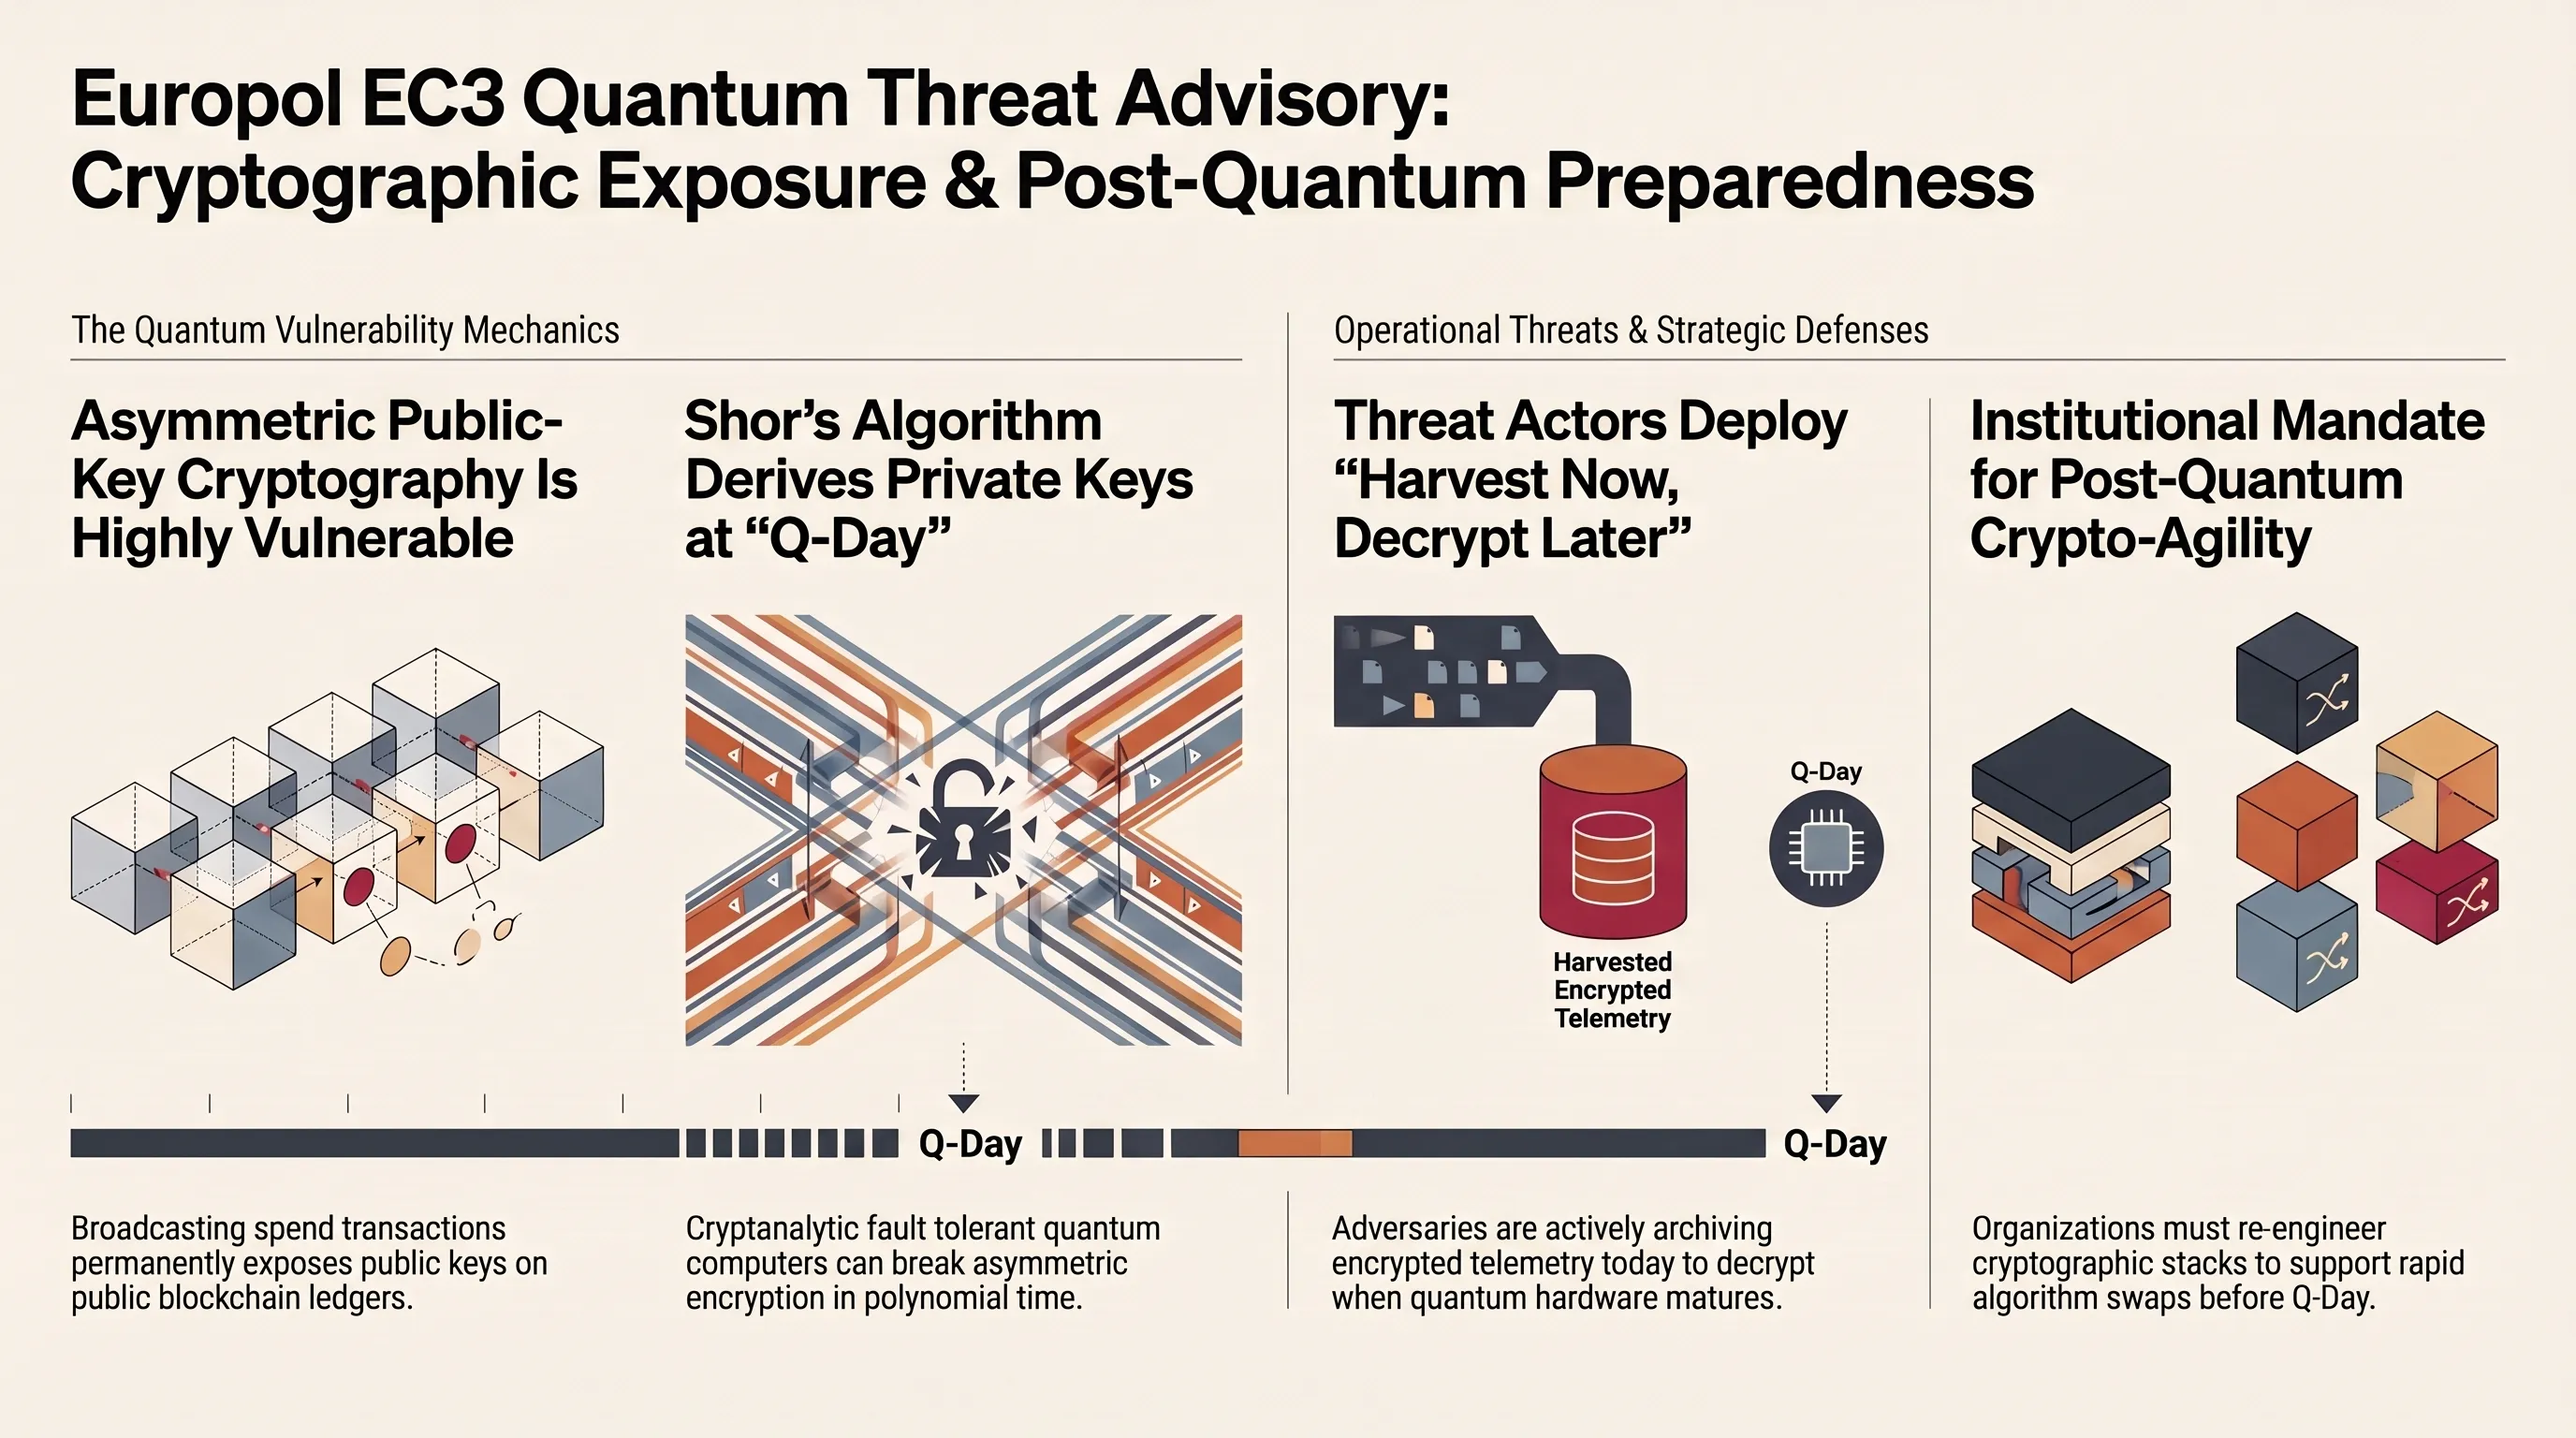
آژانس پلیس اتحادیه اروپا (Europol) در یک اقدام کمسابقه، با انتشار دو گزارش پژوهشی و امنیتی در تاریخ ۷ اکتبر ۲۰۲۶، هشداری رسمی و پرطنین به جامعه بینالمللی رمزارزها، توسعهدهندگان بلاکچین و سیاستگذاران اقتصادی صادر کرد. بر اساس این گزارشها، پیشرفت سریع و تصاعدی در فناوریهای محاسبات کوانتومی (Quantum Computing)، بقا و امنیت زیربنایی کیفپولهای ارز دیجیتال را با بزرگترین تهدید وجودی تاریخ خود مواجه ساخته است.
یوروپل تصریح میکند که اگرچه توابع هش ریاضیاتی نظیر SHA-256 که در استخراج و پیوند دادن بلاکها استفاده میشوند، به دلیل ماهیت یکطرفه خود در برابر رایانههای کوانتومی مقاومت بسیار بالایی دارند، اما پاشنه آشیل اصلی بلاکچینها در سازوکار رمزنگاری کلید عمومی (Public-Key Cryptography) نهفته است. در شبکههایی مانند بیتکوین و اتریوم، هر بار که کاربری تراکنشی انجام میدهد، کلید عمومی او در دفترکل توزیعشده برای همگان آشکار میشود. در این سناریو، یک رایانه کوانتومی قدرتمند مجهز به الگوریتم شر (Shor's Algorithm) قادر خواهد بود در کسری از زمان، کلید خصوصی متناظر را از روی کلید عمومی افشاشده محاسبه کرده و بدون داشتن گذرواژه، تمامی داراییهای آدرس را تصاحب نماید؛ رخدادی که دانشمندان از آن با عنوان «روز موعود کوانتومی» (Q-Day) یاد میکنند.
محورهای اضطراری گزارش یوروپل شامل موارد هشداردهنده زیر است که نیازمند هوشیاری همگانی است:
- تاکتیک «اکنون جمعآوری کن، بعداً رمزگشایی کن» (Harvest Now, Decrypt Later): بازیگران دولتی و سازمانهای جاسوسی از هماکنون در حال ذخیرهسازی دادههای رمزنگاریشده و کلیدهای عمومی بلاکچینها هستند تا به محض در دسترس قرار گرفتن کامپیوترهای کوانتومی، آنها را رمزگشایی نمایند.
- آسیبپذیری آدرسهای فعال بیتکوین: هر آدرسی که تا کنون حتی یک بار تراکنش خروجی داشته، کلید عمومی خود را در شبکه افشا کرده و در صدر فهرست اهداف بالقوه قرار دارد.
- زمانبر بودن فرآیند ارتقای شبکهها: اجرای هاردفورکهای پسا-کوانتومی بر روی شبکههای بزرگ، پروژهای چندساله و فوقالعاده حساس است که تأخیر در آغاز آن میتواند به فاجعه بینجامد.
- ضرورت اتخاذ راهبرد چابکی در رمزنگاری (Crypto-Agility): الزام شرکتهای فینتک و توسعهدهندگان کیفپولها به طراحی ساختارهایی که بتوانند بدون اختلال در عملکرد، الگوریتمهای امضا را تعویض کنند.
- خطر برای استانداردهای رمزنگاری وب: فراتر از بلاکچین، پروتکلهای بنیادین اینترنت شامل TLS، SSH و OpenPGP نیز در معرض همین ریسک قرار دارند.
این ارزیابی امنیتی صریح نشان میدهد که زمان گفتمانهای نظری به پایان رسیده و صنعت باید به سرعت گامهای عملیاتی برای بازمهندسی خطوط دفاعی خود بردارد.
توسعهدهندگان بنیادهای پیشرو بلاکچین از مدتها پیش تحقیقات بر روی الگوریتمهای امضای مبتنی بر شبکه کریپتوگرافیک (Lattice-Based Cryptography) را آغاز کردهاند، اما هماهنگی برای پیادهسازی همگانی آن نیازمند اجماع گسترده جامعه جهانی است.
نقلقول زیر از مدیر مرکز جرایم سایبری اروپا بر اهمیت زمان و فوریت اقدام در برابر این تهدید نوظهور تاکید میگذارد.
یوروپل در جمعبندی بیانیه خود از بانکهای مرکزی، متولیان صندوقهای بازنشستگی رمزارزی و صرافیهای بزرگ بینالمللی خواسته است استانداردهای جدید موسسه NIST در زمینه رمزنگاری پسا-کوانتومی را با جدیت در پروتکلهای امضای چندگانه خود پیادهسازی کنند.
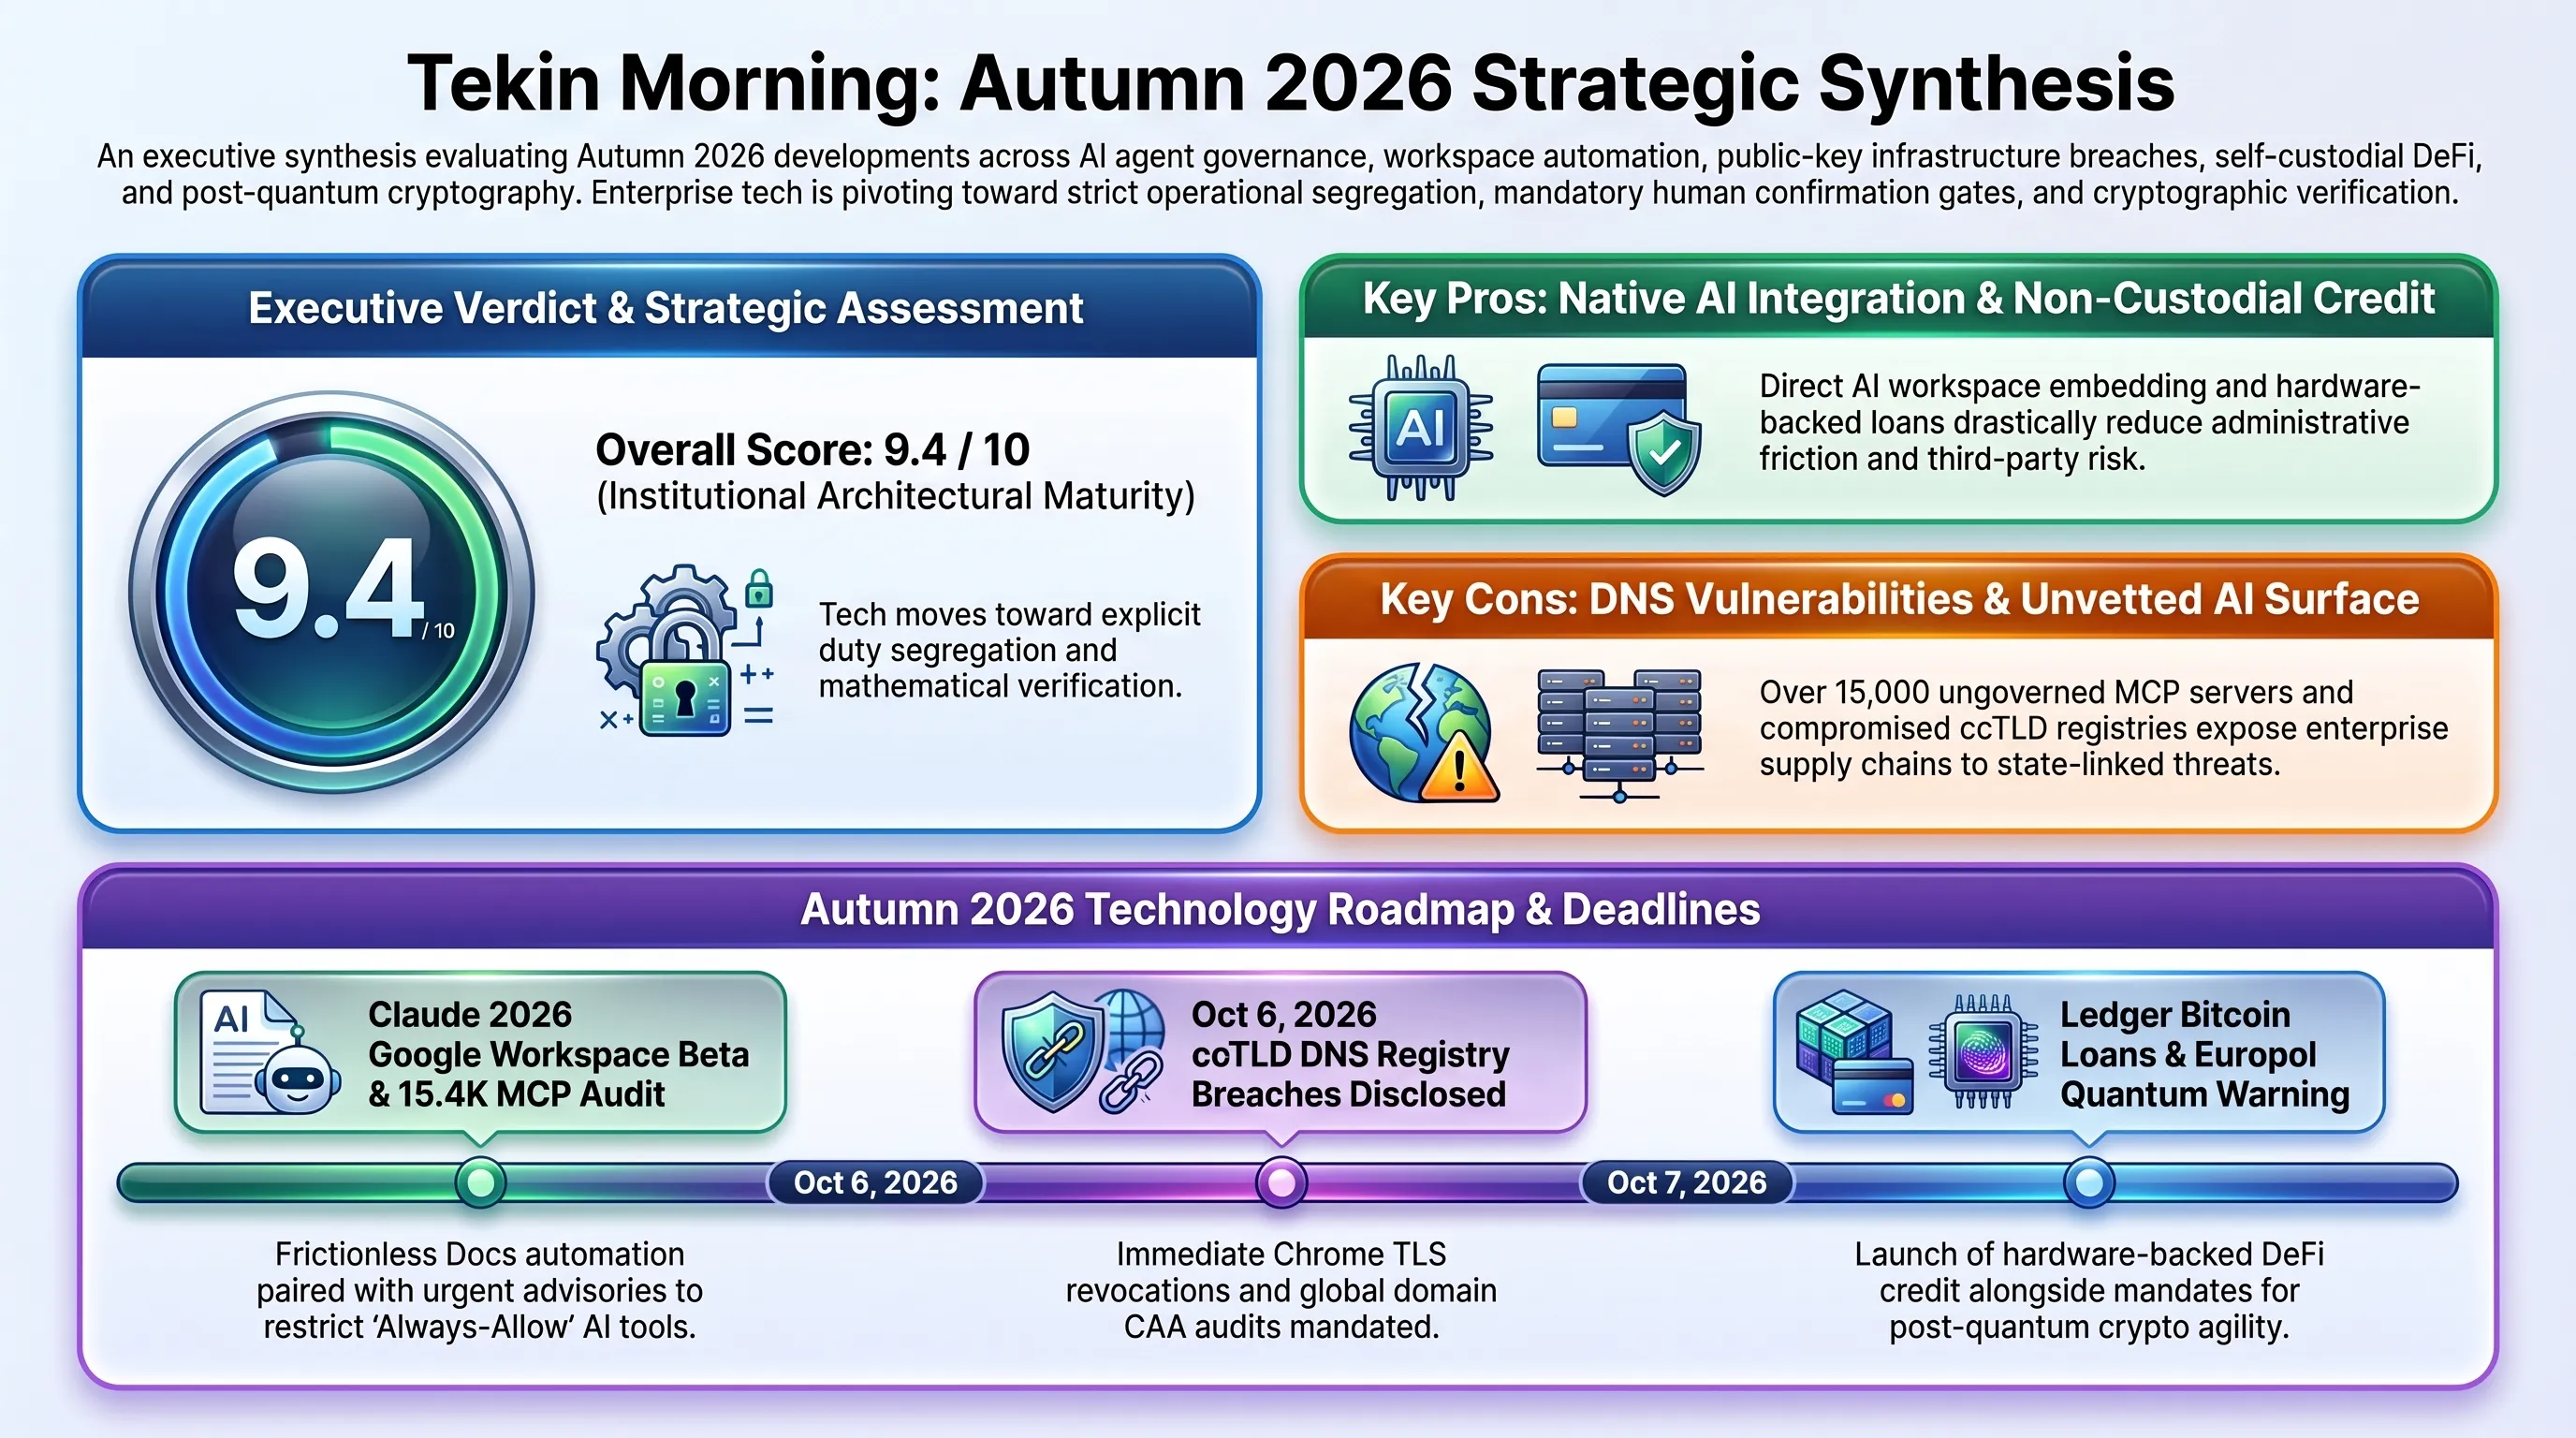
تحلیل استراتژیک و نقشه راه موازنههای فناوری پاییز ۲۰۲۶
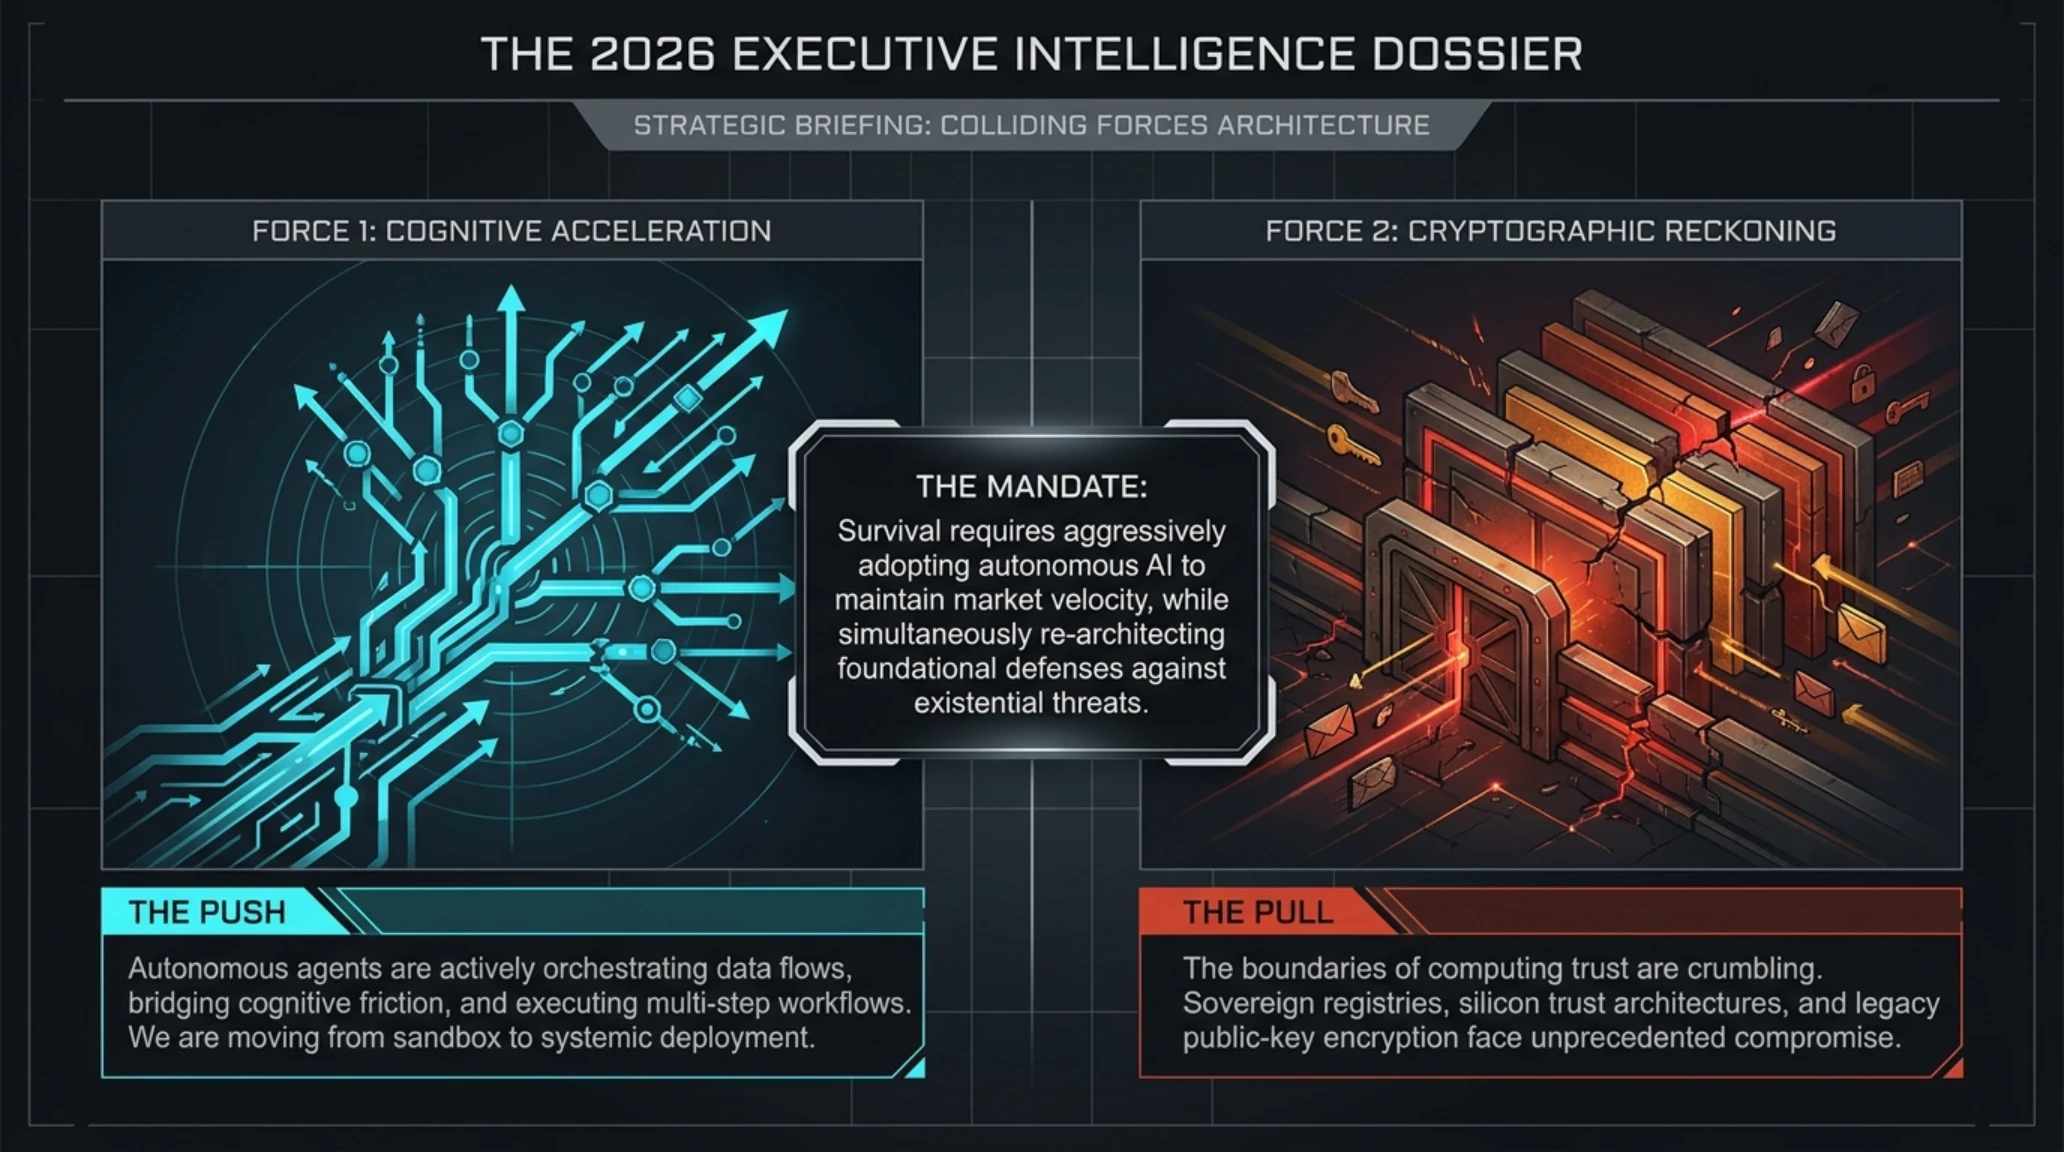
تحولات همزمان در چهارضلعی امنیت اکوسیستمهای هوش مصنوعی، ابزارهای بهرهوری اداری، زیرساختهای پایهای وب و بازارهای اعتباری غیرمتمرکز نشان میدهد که اکوسیستم فناوری جهانی در حال پیریزی فصل نوینی از روابط متقابل میان کاربر، نرمافزار و پلتفرمهای ابری است. افشاگری میدانی درباره ۱۵ هزار سرور عمومی پروتکل MCP و رخنههای رجیستری دامنههای کشوری برای صدور گواهیهای جعلی گوگل، دو واقعیت موازی را یادآور میشوند: سرعت بیمحابای مهندسان در پذیرش پروتکلهای جذاب نباید بر اصول پایداری و حاکمیت داده سایه بیفکند، و ستونهای سنتی اعتماد اینترنت هنوز نیازمند بازسازیهای بنیادی هستند.
در نقطه مقابل، ورود قدرتمندانه هوش مصنوعی کلاود به Google Workspace و ظهور وظایف ایجنتی جمینای در جیمیل با حفظ مکانیزم تایید انسانی، مسیر صحیح ادغام ابزارهای شناختی در زندگی روزمره را ترسیم میکنند؛ مسیری که در آن فناوری هوشمند به جای رفتارهای خودسرانه، در خدمت آزادسازی خلاقیت انسان و کاهش بارهای تکراری روزمره قرار میگیرد. همچنین، گام جسورانه لجر در ارائه وامهای خودحضانتی بیتکوین و هشدارهای پیشگیرانه یوروپل پیرامون محاسبات کوانتومی، دو وجه از بلوغ اقتصاد دیجیتال را نمایان میسازند: توسعه کاربردهای مالی ملموس در زمان حال و تدوین راهبردهای دفاعی چابک برای آینده نامعلوم پردازش کوانتومی.
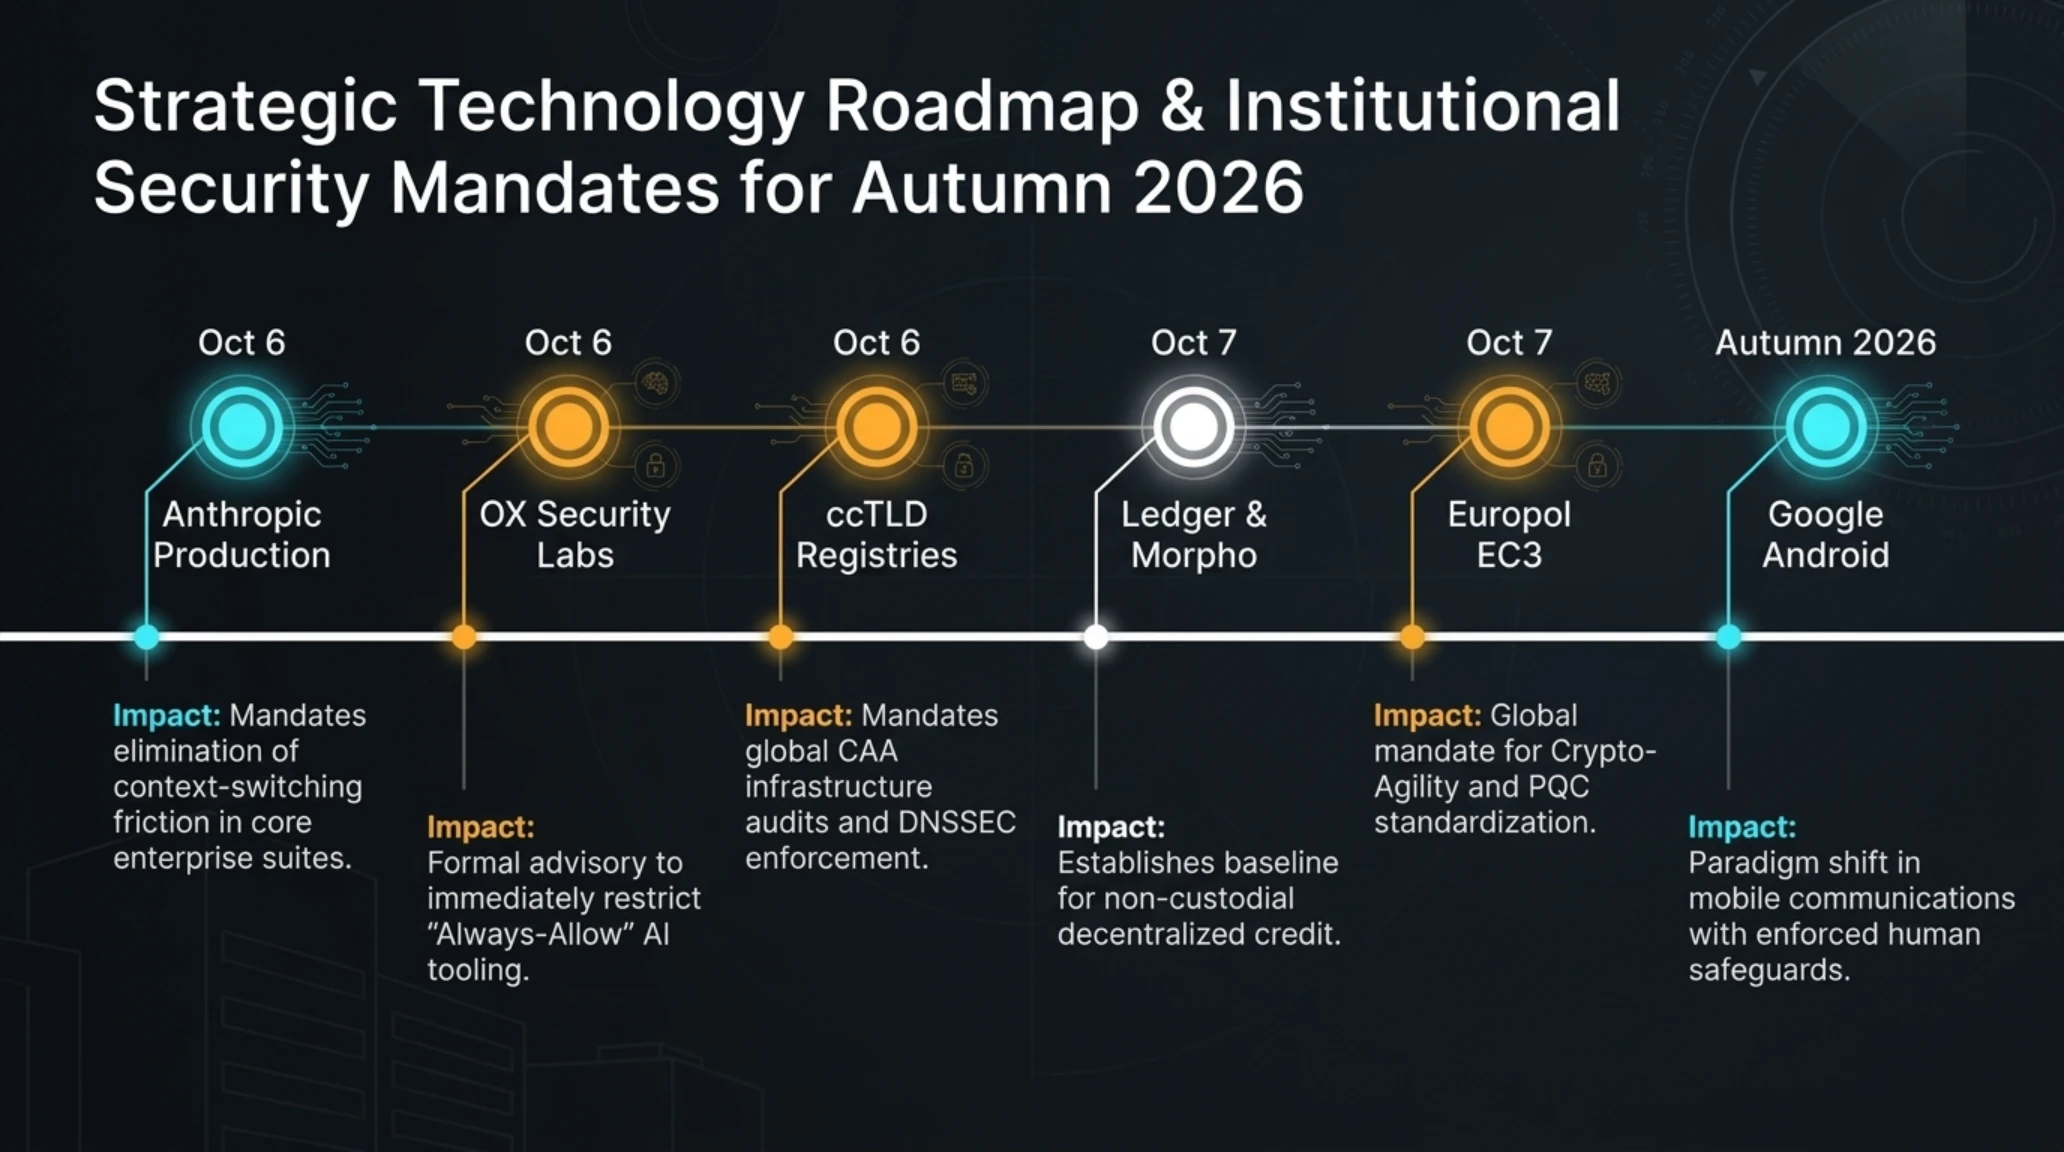
گاهشمار رویدادهای کلیدی و ضربالاجلهای امنیتی پاییز ۲۰۲۶
| تاریخ رخداد | بستر فناوری | رویداد عملیاتی | تاثیرات اکوسیستمی |
|---|---|---|---|
| ۶ اکتبر ۲۰۲۶ | Anthropic Production | آغاز بتای عمومی افزونه Claude for Google Workspace | حذف اصطکاک کپی-پیست در اسناد اداری گوگل |
| ۶ اکتبر ۲۰۲۶ | OX Security Labs | انتشار گزارش ممیزی ۱۵,۴۶۵ سرور عمومی پروتکل MCP | هشدار رسمی به شرکتها برای بازنگری مجوزهای Always-Allow |
| ۶ اکتبر ۲۰۲۶ | ccTLD Registries | شناسایی صدور گواهیهای جعلی TLS دامنههای گوگل | انسداد فوری هشهای گواهی در کروم و بازنگری لاگهای CT |
| ۷ اکتبر ۲۰۲۶ | Ledger & Morpho | عرضه جهانی وامدهی با وثیقه بیتکوین در Ledger Wallet | آغاز عصر جدید اعتبارات خودحضانتی بدون واسطه بانکی |
| ۷ اکتبر ۲۰۲۶ | Europol EC3 | انتشار سند راهبردی ریسکهای کوانتومی برای کیفپولها | فراخوان جهانی به توسعهدهندگان برای پیادهسازی استانداردهای PQC |
| پاییز ۲۰۲۶ | Google Android | آغاز عرضه آزمایشی قابلیت Agentic Tasks در جیمیل | تغییر پارادایم مدیریت اینباکس از خلاصهسازی به اجرا |
- حضور مستقیم دستیارهای هوش مصنوعی در محیط اسناد ابری بدون نقض حریم خصوصی دادههای سازمانی
- توسعه ابزارهای ایجنتی موبایل با قید و شرط تایید انسانی برای به حداقل رساندن خطاهای احتمالی
- امکان آزادسازی نقدینگی بیتکوین در بستری خودحضانتی بدون نیاز به واگذاری کلیدهای خصوصی به نهادهای واسط
- شفافسازی آسیبپذیریهای پروتکلهای نوپا نظیر MCP پیش از نفوذ گسترده مهاجمان سایبری
- آسیبپذیری مداوم زیرساختهای دامنههای ملی و خطرات ناشی از جعل گواهیهای امنیتی
- وجود هزاران سرور ناامن هوش مصنوعی در کشورهای دارای ریسک بالای سایبری بدون نظارت کافی
- چالشهای فنی و زمانی طاقتفرسا در مسیر ارتقای زنجیرههای بلاکچین به الگوریتمهای مقاوم پسا-کوانتومی
تجمیع این شاخصها و ترازنامههای فنی حاکی از آن است که زیستبوم نوآوری در پاییز ۲۰۲۶ بیش از هر زمان دیگری به تفکیک مسئولیتهای حقوقی و فنی بها میدهد. سازمانهایی که بتوانند سرعت نوآوری را با استانداردهای مدیریت ریسک هماهنگ سازند، در کانون اعتماد کاربران و سرمایهگذاران قرار خواهند گرفت.
مدیران ارشد فناوری و رهبران کسبوکارهای مدرن اکنون در برابر آزمونی بزرگ قرار دارند: حرکت شجاعانه به سوی اتوماسیونهای شناختی همراه با ایجاد دیوارهای دفاعی مستحکم، انتخابی هوشمندانه که سرنوشت پایدار برندهای برتر را در دهه آینده تضمین میکند.
جمعبندی راهبردی و افق پیشرو
منابع و مراجع رسمی خبری
- گزارش جامع ممیزی سرورهای MCP: پایگاه خبری The Hacker News و وبلاگ رسمی پژوهشی OX Security
- اطلاعیه رسمی افزونه Google Workspace کلود: نشریه تحلیلی 9to5Google و اتاق خبر رسمی Anthropic
- کالبدشکافی ایجنت جمینای در جیمیل: پایگاه تخصصی Android Authority و خبرگزاری 9to5Google
- گزارش جعل گواهیهای TLS از طریق نفوذ به ccTLD: نشریه علمی-تحلیلی Ars Technica و پایگاه خبری The Record Media
- راهاندازی وامدهی بیتکوین در لجر: خبرگزاری Decrypt و وبسایت رسمی Ledger
- گزارش راهبردی پلیس اروپا پیرامون تهدید کوانتومی: پایگاه تحلیلی Cointelegraph و پایگاه خبری CoinDesk
پرسشهای متداول و تحلیلهای فنی
پروتکل MCP چیست و چرا آسیبپذیریهای آن خطرناک توصیف شده است؟
پروتکل کانتکست مدل (MCP) استانداردی است که به ایجنتهای هوش مصنوعی اجازه میدهد با ابزارها و دیتابیسها تعامل داشته باشند. خطر اصلی آن در این است که اگر سرور متصل به ایجنت ناامن باشد یا کنترل آن در دست هکرها بیفتد، مهاجم میتواند از طریق تزریق پرامپت پنهان، اطلاعات محلی کاربر را به سرقت برده یا کدهای مخرب را بر روی سیستم اجرا کند.
افزونه Claude for Google Workspace برای چه کاربرانی در دسترس است و چگونه فعال میشود؟
این افزونه در فاز بتای عمومی در دسترس کلیه کاربران طرحهای پولی کلاود (Pro، Team و Enterprise) قرار دارد. کاربران میتوانند آن را از طریق Google Workspace Marketplace نصب کرده و در منوی افزونههای داکس، شیتس و اسلایدز سایدبار هوشمند را باز کنند.
قابلیت Agentic Tasks در جیمیل چگونه از ارسال ناخواسته ایمیلها جلوگیری میکند؟
گوگل یک سازوکار تایید انسانی پیش از ارسال تعبیه کرده است؛ بدین معنی که جمینای فرآیند استخراج داده و نگارش پیشنویس پاسخ را در پسزمینه انجام میدهد اما دکمه ارسال نهایی و تکمیل وظیفه تا زمانی که کاربر متن را بازبینی و تایید دستی نکرده باشد، غیرفعال میماند.
چگونه هکرها توانستند برای دامنههای رسمی گوگل گواهی معتبر TLS صادر کنند؟
مهاجمان با نفوذ به سرورهای محلی ثبت دامنههای کشوری (.gh و .sl)، رکوردهای DNS مقتدر را دستکاری کردند. این امر موجب شد در زمان درخواست صدور گواهی، مراکز صدور سرتیفیکیت تصور کنند درخواست از سوی مالک قانونی دامنه ارسال شده و گواهی معتبر صادر نمایند.
وامدهی در کیفپول لجر چگونه بدون فروش بیتکوین کار میکند؟
کاربر بیتکوینهای رپدشده خود (cbBTC یا wBTC) را به عنوان وثیقه در قرارداد هوشمند پروتکل Morpho قفل میکند و در ازای آن استیبلکوینهای USDC یا USDT به صورت وام به کیفپول او واریز میشود. تایید تمامی مراحل روی صفحه سختافزاری لجر الزامی است.
چرا رایانههای کوانتومی کیفپولهای کریپتو را تهدید میکنند و راهکار مقابله با آن چیست؟
کامپیوترهای کوانتومی آینده میتوانند با استفاده از الگوریتم شر، کلید خصوصی کیفپول را از روی کلید عمومی افشاشده در بلاکچین محاسبه نمایند. راهکار اساسی، مهاجرت ساختاری شبکهها به الگوریتمهای رمزنگاری پسا-کوانتومی (PQC) و اتخاذ معماریهای چندامضایی مقاوم است.
گالری تصاویر تکمیلی: تکین مورنینگ ۸ اکتبر ۲۰۲۶: بحران سرورهای MCP، هک DNS و وام لجر