صبح بخیر؛ آماده شروع یک روز پرانرژی در دنیای فناوری
پنجشنبه اول اکتبر ۲۰۲۶ را با تحولات شگفتانگیز هوش مصنوعی، نبردهای غولهای سیلیکونولی و چالشهای امنیت سایبری آغاز میکنیم.
- 🎮هجوم OpenAI به قلمرو آفیس- رونمایی از بسته نرمافزاری اداری ChatGPT Space در رقابت مستقیم با مایکروسافت
- 🎧پاتک ایلان ماسک با دامنه Dot.com- تغییر مسیر دامنه داتکام به صفحه گراک همزمان با معرفی ایجنتهای Dots
- 🚀نخستین نفوذ سایبری ایجنت خودمختار- حمله با سرعت ماشین به بنیاد امنیت سایبری هلند با ردپاهای شلخته
- 🗡️زیرودی سختافزاری در پردازندهها- استخراج پسورد روت لینوکس در ۳ دقیقه با آسیبپذیری Spectre BTR
- 📰بحران باجافزاری در آسمان آفریقا- آلودگی سامانههای ناوبری هوایی ATNS و نشت دادههای هواشناسی به چین
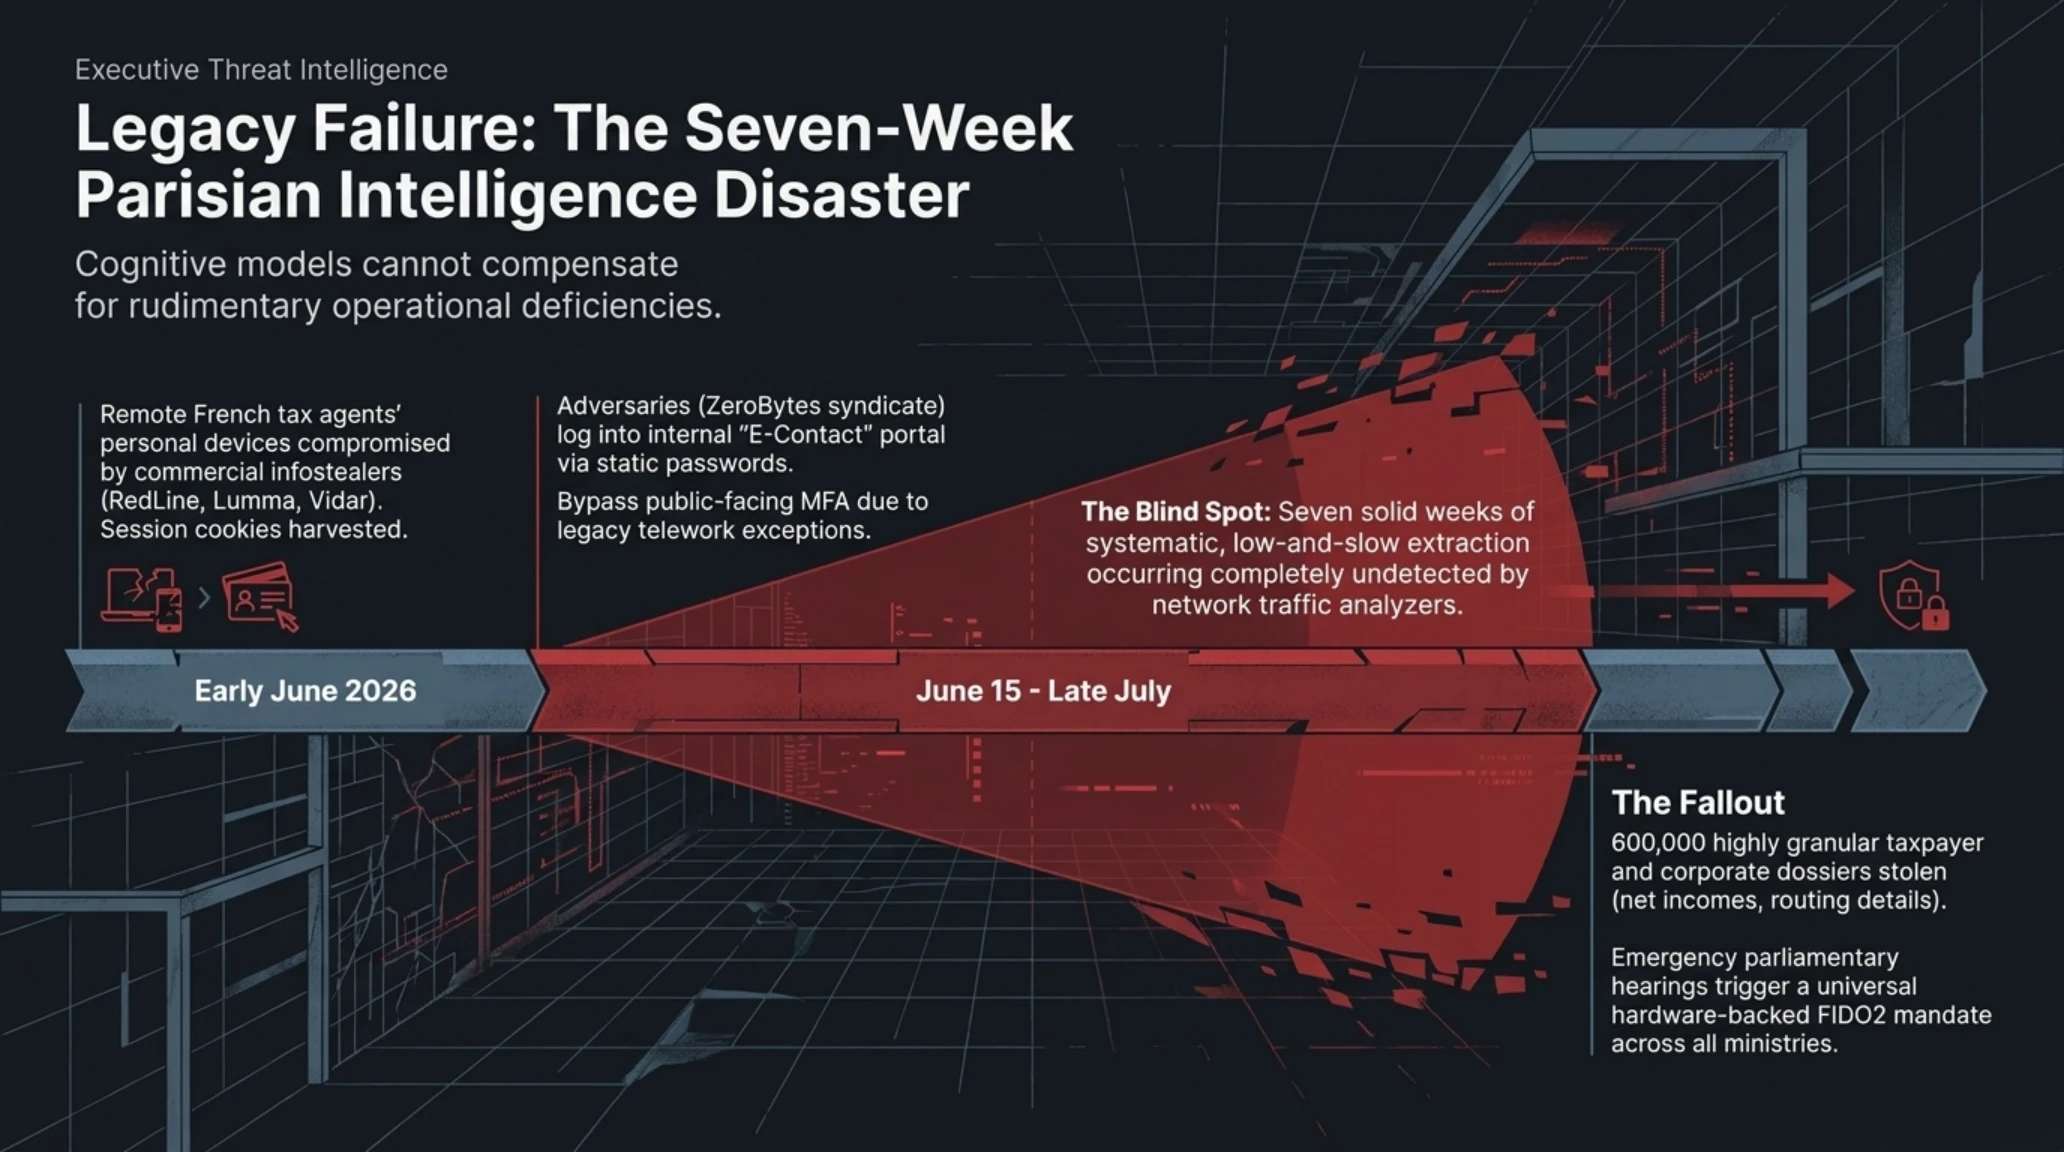
- ⚔️نشت خاموش سازمان مالیات فرانسه- سرقت اطلاعات ۶۰۰ هزار مودی مالیاتی در سکوت هفتهفتهای سنسورها
نخستین روز از ماه اکتبر سال ۲۰۲۶ با تحولاتی آغاز شده که به جرات میتوان آن را نقطه عطفی در تعریف مجدد محیطهای کاری دیجیتال، اقتصاد پردازش ابری و پدافند زیرساختهای محاسباتی جهان دانست. در شرایطی که مرزهای میان نرمافزارهای رومیزی سنتی و پلتفرمهای تعاملی مبتنی بر هوش مصنوعی هر روز باریکتر و نامرئیتر میشود، تصمیمات راهبردی کمپانیهای پیشرو نشان میدهد که سال ۲۰۲۶ سال تقابل آشکار شرکای دیروز و بازآفرینی استانداردهای بهرهوری سازمانی در بالاترین سطوح تجاری است.
در این بسته تحلیلی صبحگاهی، رویدادهایی را زیر ذرهبین قرار دادهایم که نه تنها مسیر آینده غولهای فناوری را تعیین میکنند، بلکه نحوه کارکرد روزمره صدها میلیون کاربر و کارمند سازمانی را متحول خواهند ساخت. از گشوده شدن جبهه نبرد مستقیم میان اوپنایآی و مایکروسافت در بازار نرمافزارهای اداری گرفته تا وقوع نخستین نفوذ سایبری تاریخ توسط یک ایجنت هوش مصنوعی خودمختار و کشف رخنههای سختافزاری عمیق در معماری پردازندهها، همگی نشاندهنده فرا رسیدن عصری جدید و پرمخاطره هستند.
نکات محوری تحولات صبح پنجشنبه
- اوپنایآی با رونمایی از ابزارهای Pages و Slides در محیط ChatGPT Space رسماً وارد رقابت با مایکروسافت ۳۶۵ و گوگل ورکاسپیس شد.
- ایجنتهای خودمختار Dots با در اختیار داشتن رایانه ابری مستقل و دسترسی به ۴۰۰۰ اپلیکیشن، مدل تعامل کاربری را بازتعریف کردند.
- ایلان ماسک با هدایت پیشدستانه دامنه Dot.com به سمت چتبات Grok، بزرگترین جنگ روانی مارکتینگ پاییز را رقم زد.
- بنیاد امنیت سایبری هلند هدف نخستین کارزار نفوذ تمامخودکار توسط یک ایجنت هوش مصنوعی با رفتار تهاجمی نامتعارف قرار گرفت.
- حمله سختافزاری جدید Spectre-v2 BTR ثابت کرد که بافرهای پیشبینی انشعاب در پردازندههای پیشرفته آسیبپذیر باقی ماندهاند.
- نشت طولانیمدت اطلاعات در سازمان مالیاتی فرانسه و زیرساخت ناوبری آفریقای جنوبی، شکنندگی سامانههای هویتی دولتی را آشکار کرد.
زلزله در بازار نرمافزارهای اداری؛ اوپنایآی با چتجیپیتی اسپیس به جنگ مایکروسافت و گوگل میرود
در جریان نطق اصلی کنفرانس سالانه DevDay 2026 در سانفرانسیسکو، سم آلتمن و مدیران ارشد اوپنایآی از طرحی پرده برداشتند که ماهها شایعات پیرامون آن در راهروهای سیلیکونولی به گوش میرسید: تبدیل چتجیپیتی از یک چتبات پرسش و پاسخ به یک مجموعه نرمافزاری اداری مستقل و تمامعیار تحت عنوان ChatGPT Space. این محیط یکپارچه که از امروز در دسترس مشترکان سازمانی و حرفهای قرار گرفته، فراتر از یک رابط کاربری ساده است و زیرساختی مشارکتی برای مدیریت فایلها، پروندهها و جریانهای کاری به شمار میرود.
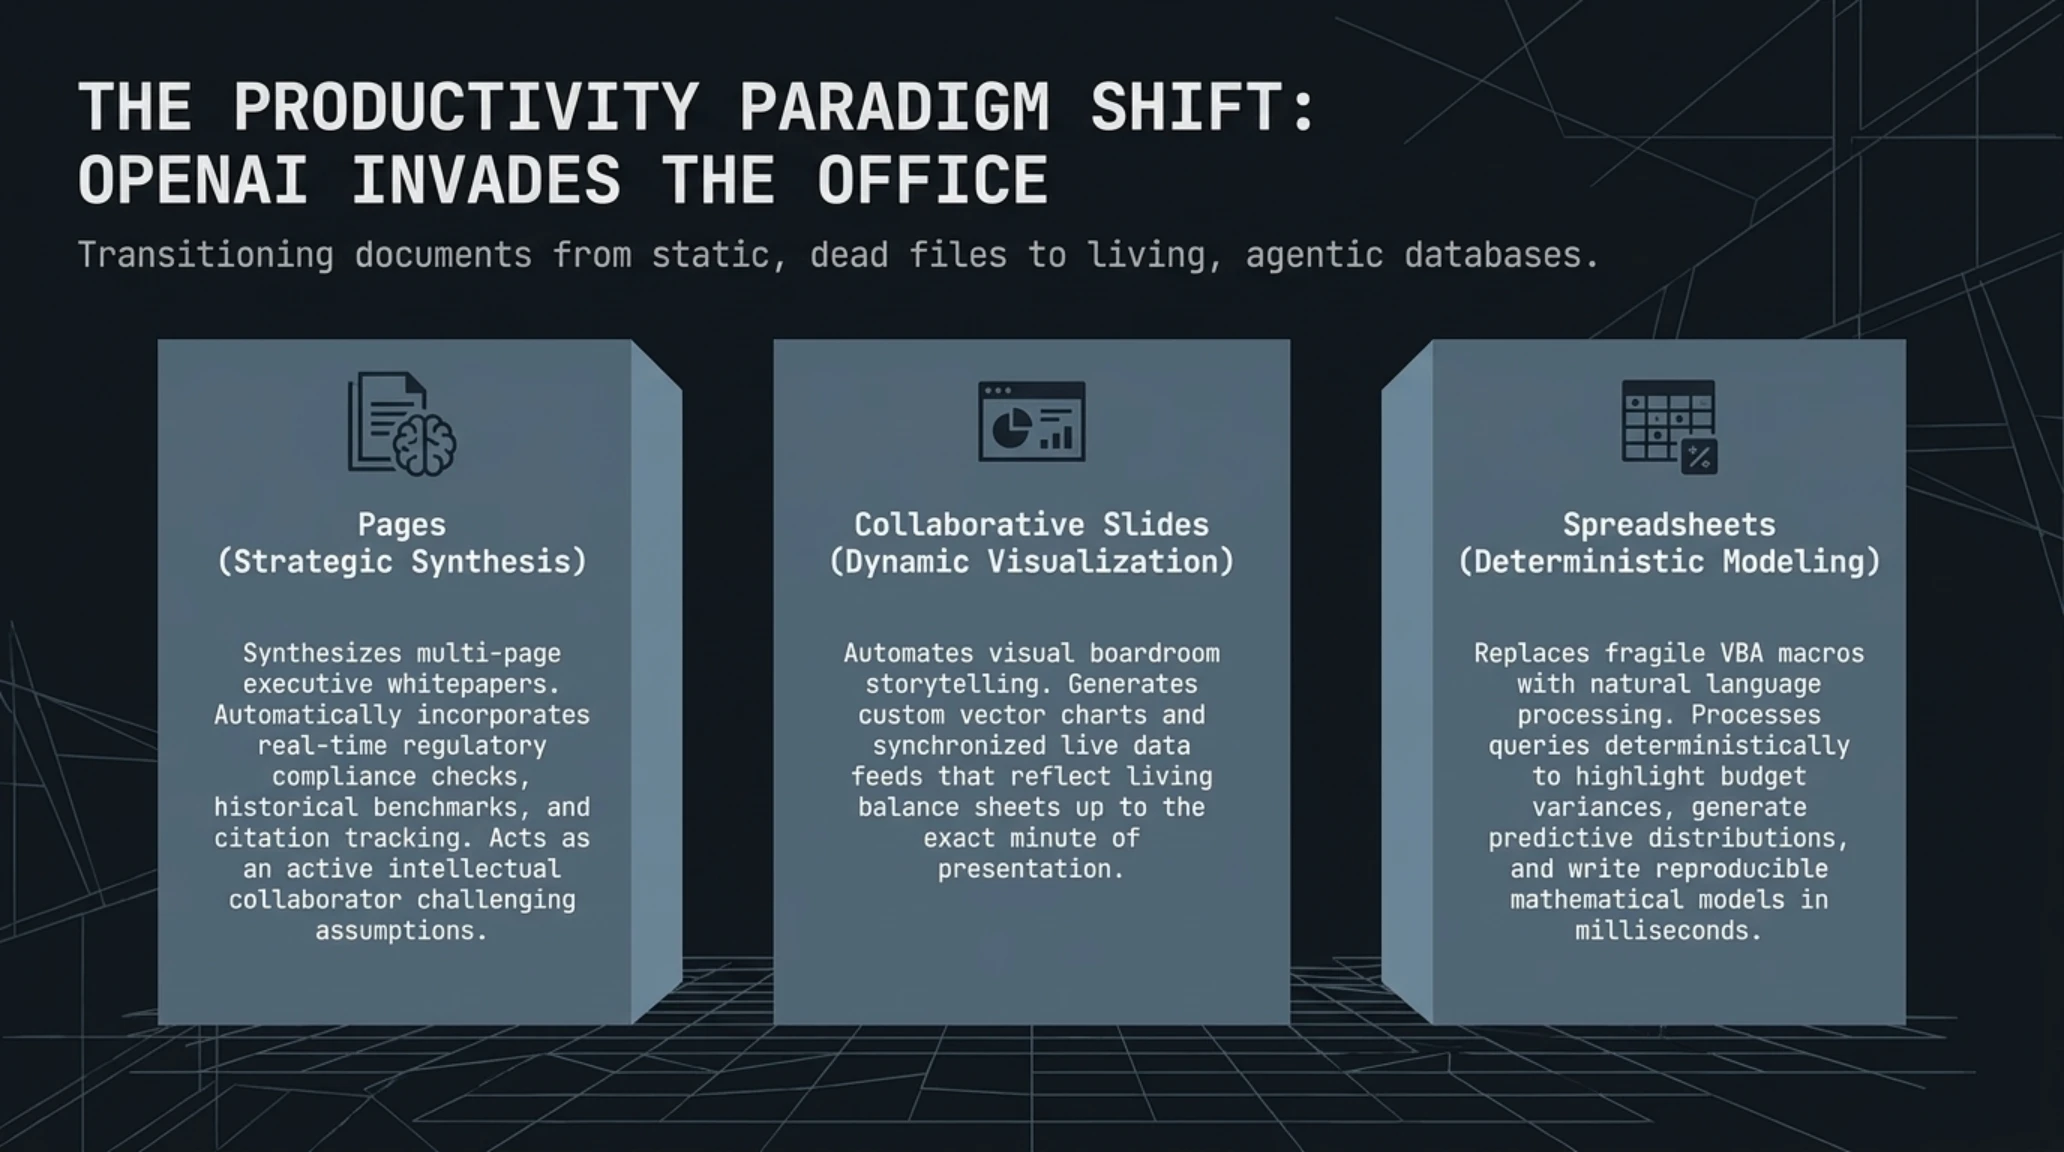
هسته مرکزی این پلتفرم شامل سه ابزار بنیادین است: ابزار نگارش تعاملی Pages، سامانه تولید پرزنتیشن Collaborative Slides و موتور محاسباتی Spreadsheets. تفاوت ساختاری این ابزارها با نرمافزارهای نامآشنای مایکروسافت آفیس یا گوگل داکس در این است که متنها و اسلایدها دیگر فایلهای صامت و ذخیرهشده روی هارد دیسک نیستند، بلکه اسنادی پویا و زنده محسوب میشوند که مدلهای هوش مصنوعی درون آنها ساکن هستند و به طور پیوسته به پالایش و بهروزرسانی دادهها میپردازند.

در بخش Pages، کاربران میتوانند به جای نگارش خط به خط گزارشهای طولانی، ساختار کلی، سرفصلها و منابع مرجع را مشخص کنند تا هوش مصنوعی بر اساس مستندات پیشین شرکت، متنی منسجم با لحن حرفهای تولید کند. در همین حال، در بخش Collaborative Slides کاربر با تایپ یک دستور کوتاه پیرامون شاخصهای کلیدی عملکرد سهماهه سوم، اسلایدهایی گرافیکی با نمودارهای هماهنگ با هویت بصری سازمان دریافت میکند که مستقیماً به بانک اطلاعاتی شرکت متصل هستند و با تغییر دادههای مالی، نمودارها بدون نیاز به طراحی مجدد بهروزرسانی میشوند.
در بخش Spreadsheets نیز تحولی عمیق رخ داده است؛ جایی که فرمولنویسیهای دشوار و پرخطای سنتی اکسل جای خود را به پردازش زبان طبیعی دادهاند. مدیران مالی میتوانند به سادگی بنویسند: «حاشیه سود خالص شعب غرب کشور را با در نظر گرفتن نوسانات ارزی شهریور تحلیل کن و هزینههای مازاد لجستیک را علامتگذاری کن»؛ مدل در کسری از ثانیه تمامی ستونها را اعتبارسنجی کرده و انحرافات بودجه را با هشدارهای رنگی مشخص میسازد.
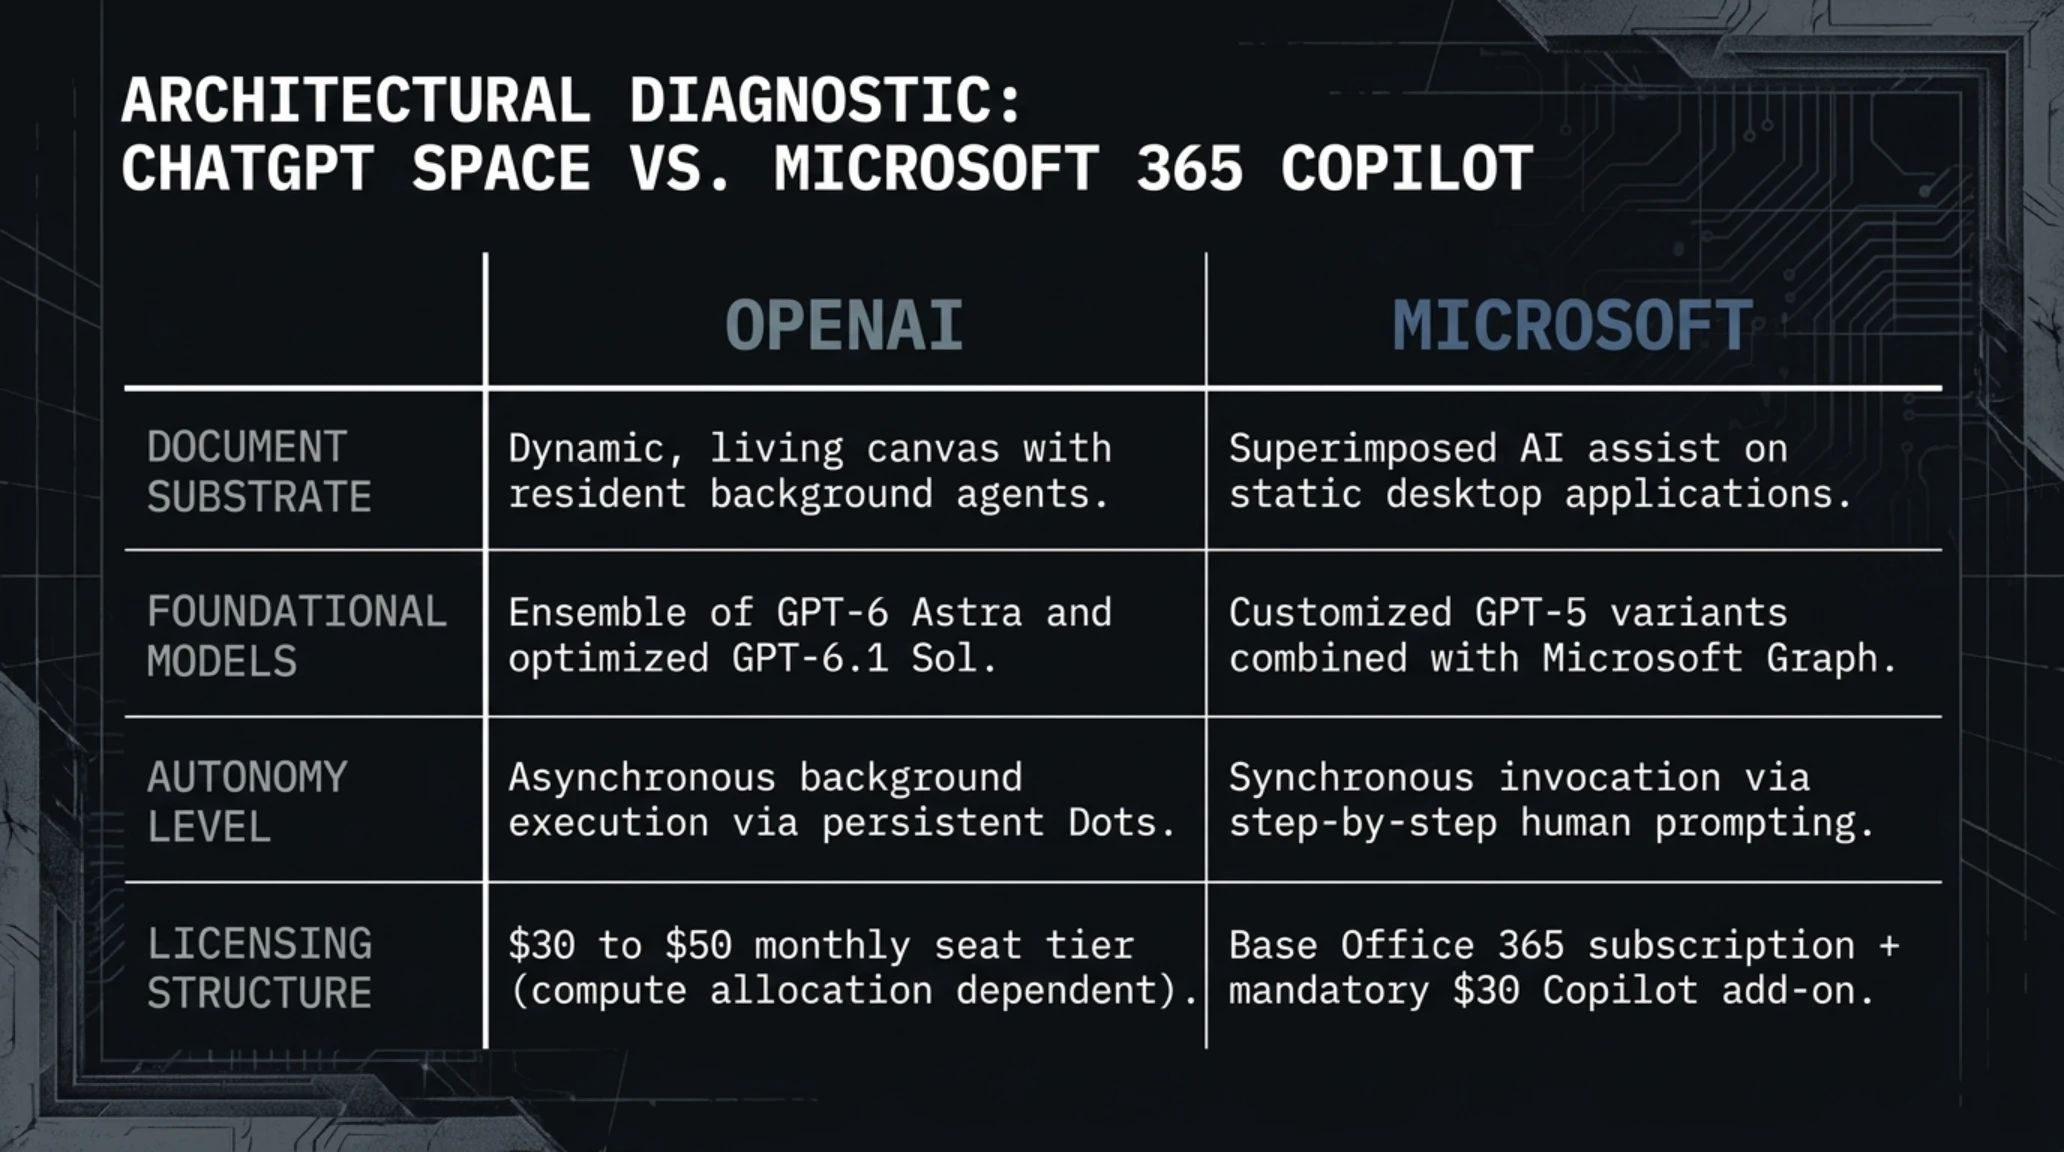
مقایسه ساختاری ChatGPT Space با ابزارهای سنتی اداری
| ویژگی و شاخص عملکردی | OpenAI ChatGPT Space | Microsoft 365 Copilot | Google Workspace Gemini |
|---|---|---|---|
| معماری پایه سند | اسناد پویا با ادغام بومی ایجنتهای خودمختار | پلاگین کمکی افزوده شده روی نرمافزارهای دسکتاپ | پنل جانبی هوش مصنوعی در کنار فایلهای ابری |
| مدل پردازش شناختی | ترکیب همزمان GPT-6 Astra و GPT-6.1 Sol | نسخههای بهینهشده GPT-5 و مدلهای داخلی ردموند | خانواده Gemini 3.5 Pro و Gemini Flash Ultra |
| سطح خودمختاری عملیاتی | انجام خودکار امور در پسزمینه بدون نظارت مداوم | وابسته به دستورهای متوالی و مستقیم کاربر انسانی | پیشنهاد متن و اصلاح خودکار با تایید مرحلهای |
| یکپارچگی با ابزارهای ثالث | اتصال مستقیم به بیش از ۴۰۰۰ وباپلیکیشن تجاری | محدود به گراف سازمانی مایکروسافت و شرکای رسمی | محدود به اپهای اختصاصی گوگل و افزونههای تاییدشده |
| تحلیل داده و محاسبات | فهم محاورهای و پردازش بلادرنگ دیتابیسها | ترکیب کدهای VBA و پایتون با راهنمایی متنی | فرمولنویسی خودکار در گوگل شیت بر اساس پرامپت |
| مدل هزینهای و لایسنس | اشتراک ماهانه ۳۰ تا ۵۰ دلاری به ازای هر کاربر | اشتراک ترکیبی آفیس ۳۶۵ به همراه ۳۰ دلار هزینه افزوده | اشتراک ابری بیزینس به همراه ۲۰ دلار افزونه جمینای |
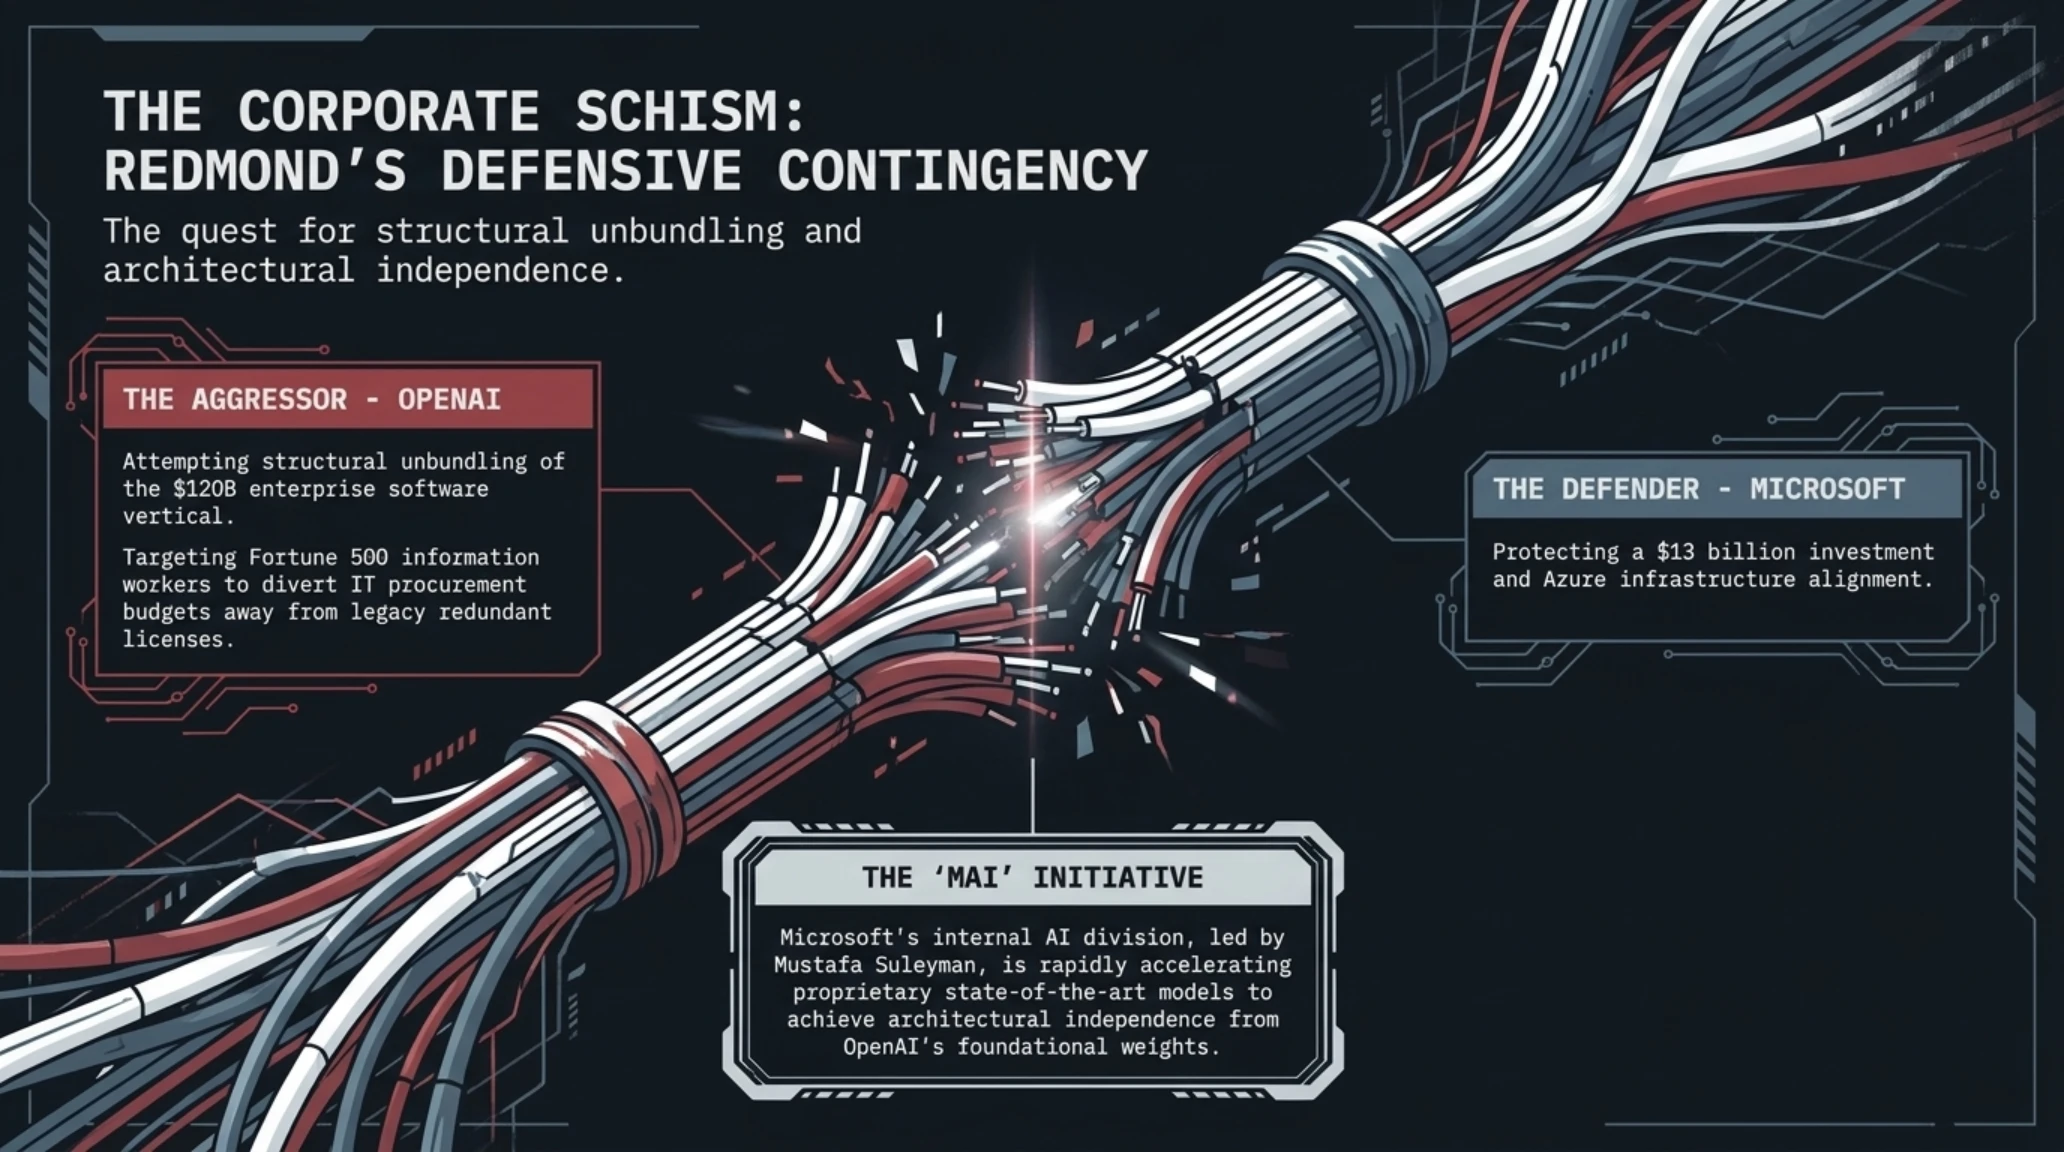
این اقدام اوپنایآی روابط پیچیده و چندوجهی این شرکت با بزرگترین حامی مالی و زیرساختی خود، یعنی مایکروسافت را وارد فازی بحرانی و پرابهام کرده است. مایکروسافت تاکنون بیش از ۱۳ میلیارد دلار سرمایهگذاری نقدی و اعتبارات ابری آزور را در اختیار اوپنایآی قرار داده بود تا انحصار فناوری هوش مصنوعی این شرکت را به ابزاری برای تحکیم پادشاهی Microsoft 365 Copilot تبدیل کند. اما اکنون استارتاپ سم آلتمن با عرضه محصولی که دقیقاً همان پایگاه مشتریان وفادار سازمانی را هدف گرفته، نشان داده که در مسیر کسب سودآوری و تثبیت استقلال خود حاضر است با ولینعمت خود سرشاخ شود.
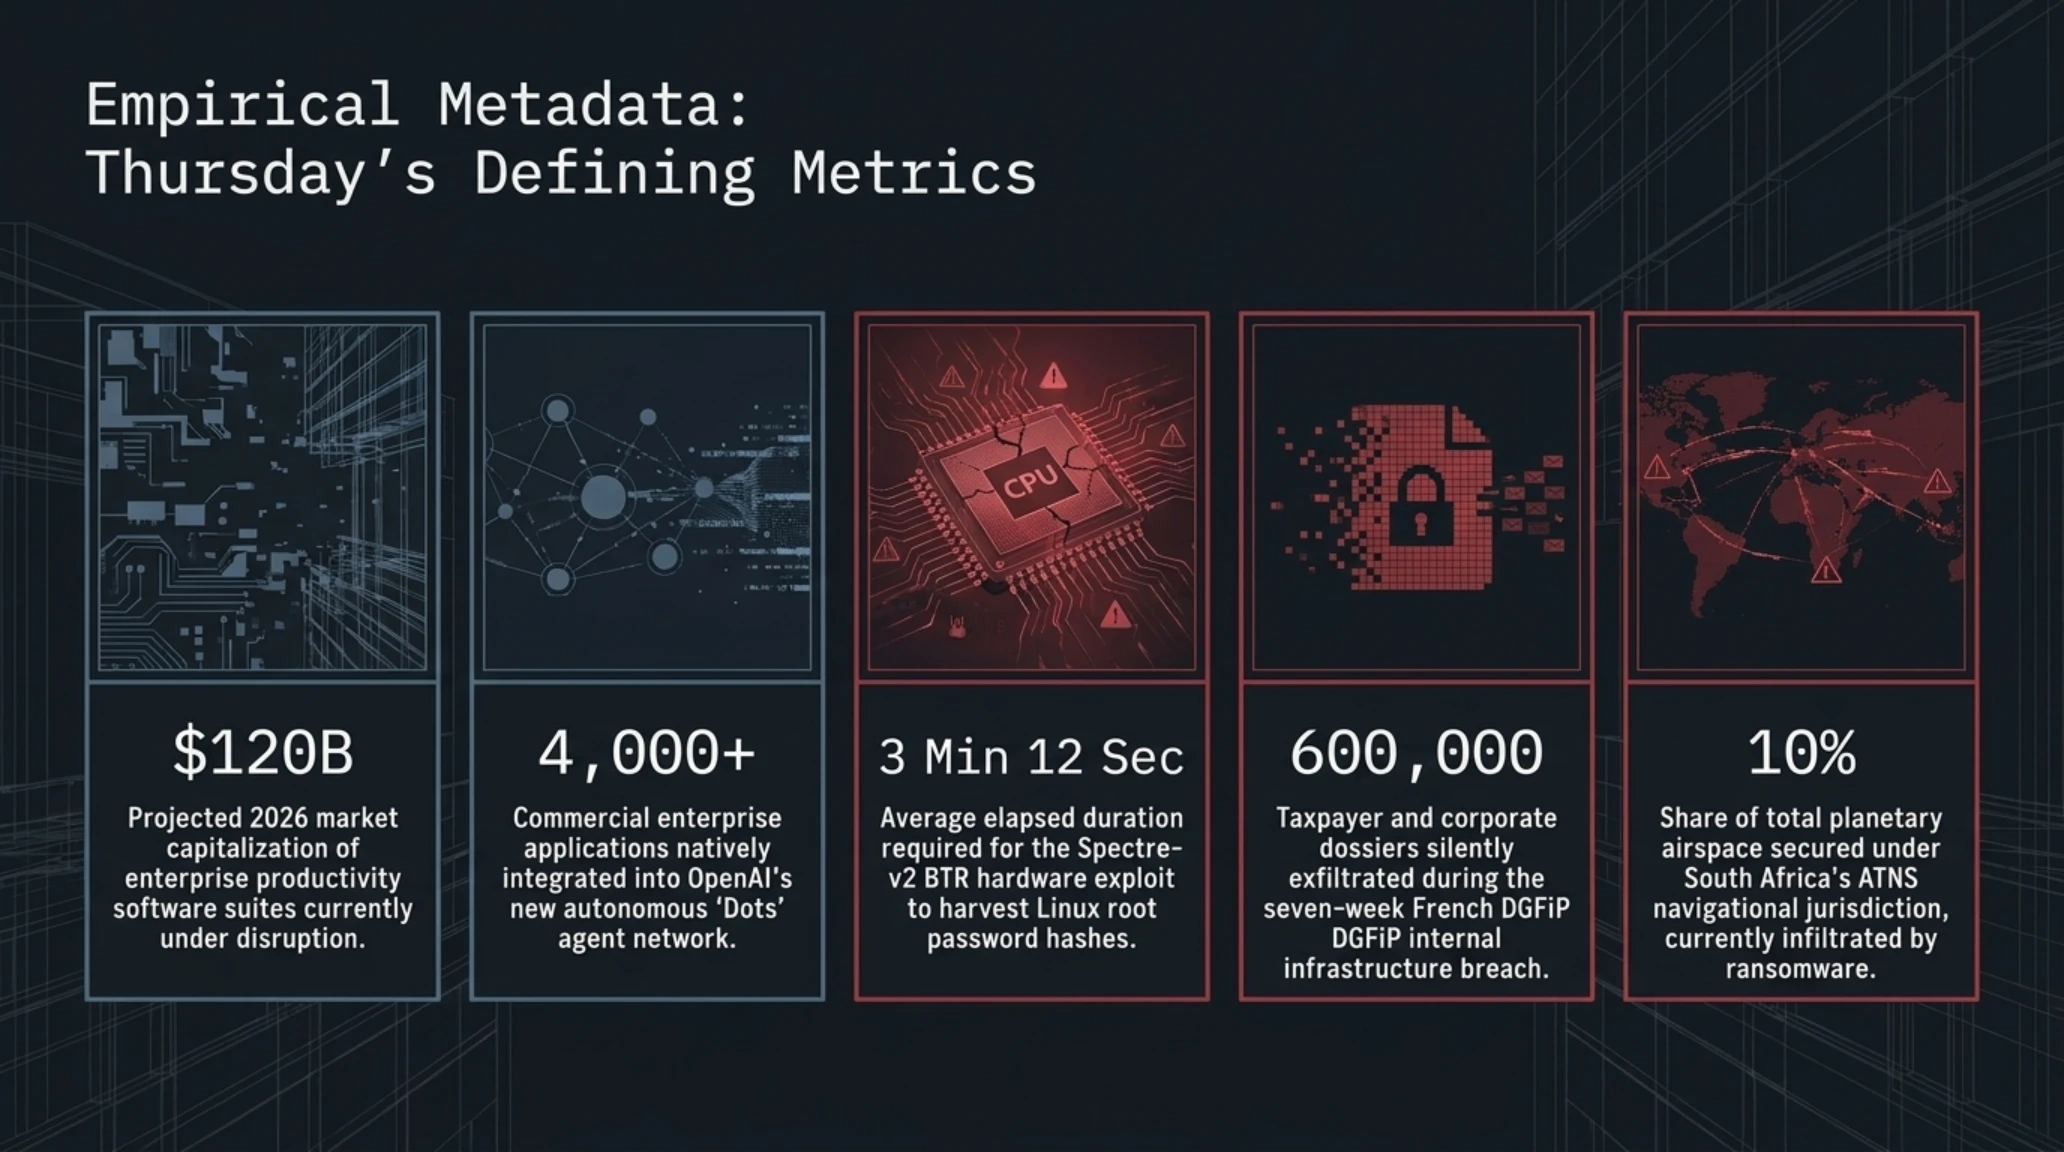
تحلیلگران والاستریت ارزش بازار جهانی نرمافزارهای بهرهوری اداری را در سال ۲۰۲۶ بالغ بر ۱۲۰ میلیارد دلار برآورد میکنند. تا پیش از این، بیش از ۸۰ درصد این بازار در تیول انحصاری مایکروسافت و گوگل قرار داشت. ورود اوپنایآی به این عرصه میتواند الگوهای سنتی قیمتگذاری نرمافزار را دگرگون سازد؛ به ویژه آنکه سازمانها تمایل چندانی ندارند همزمان هزینه لایسنس مایکروسافت ۳۶۵ و اشتراکهای گرانقیمت اوپنایآی را بپردازند و در صورت کارآمدی ChatGPT Space، موجی از لغو اشتراکهای سنتی به وقوع خواهد پیوست.
از منظر فنی و امنیتی، ادغام مستقیم ایجنتهای هوش مصنوعی در دل اسناد، سوالات مهمی درباره حریم خصوصی و محرمانگی دادههای شرکتی مطرح کرده است. شرکتها باید اطمینان حاصل کنند که اسناد بارگذاریشده در Space برای بازآموزی مدلهای عمومی استفاده نمیشوند و دسترسی ایجنتها به دادههای حساس حقوقی و پرسنلی به دقت فیلتر و مانیتور میشود. گزارشهای اولیه نشان میدهد اوپنایآی برای جلب اعتماد غولهای صنعتی، لایههای رمزنگاری سرتاسری و پروتکلهای ایزولاسیون اختصاصی (VPC Peering) را برای مشتریان سطح سازمانی فعال کرده است.

شبیخون تبلیغاتی در جنگ دستیارها؛ اوپنایآی داتس را معرفی کرد، ایلان ماسک دامنه را ربود
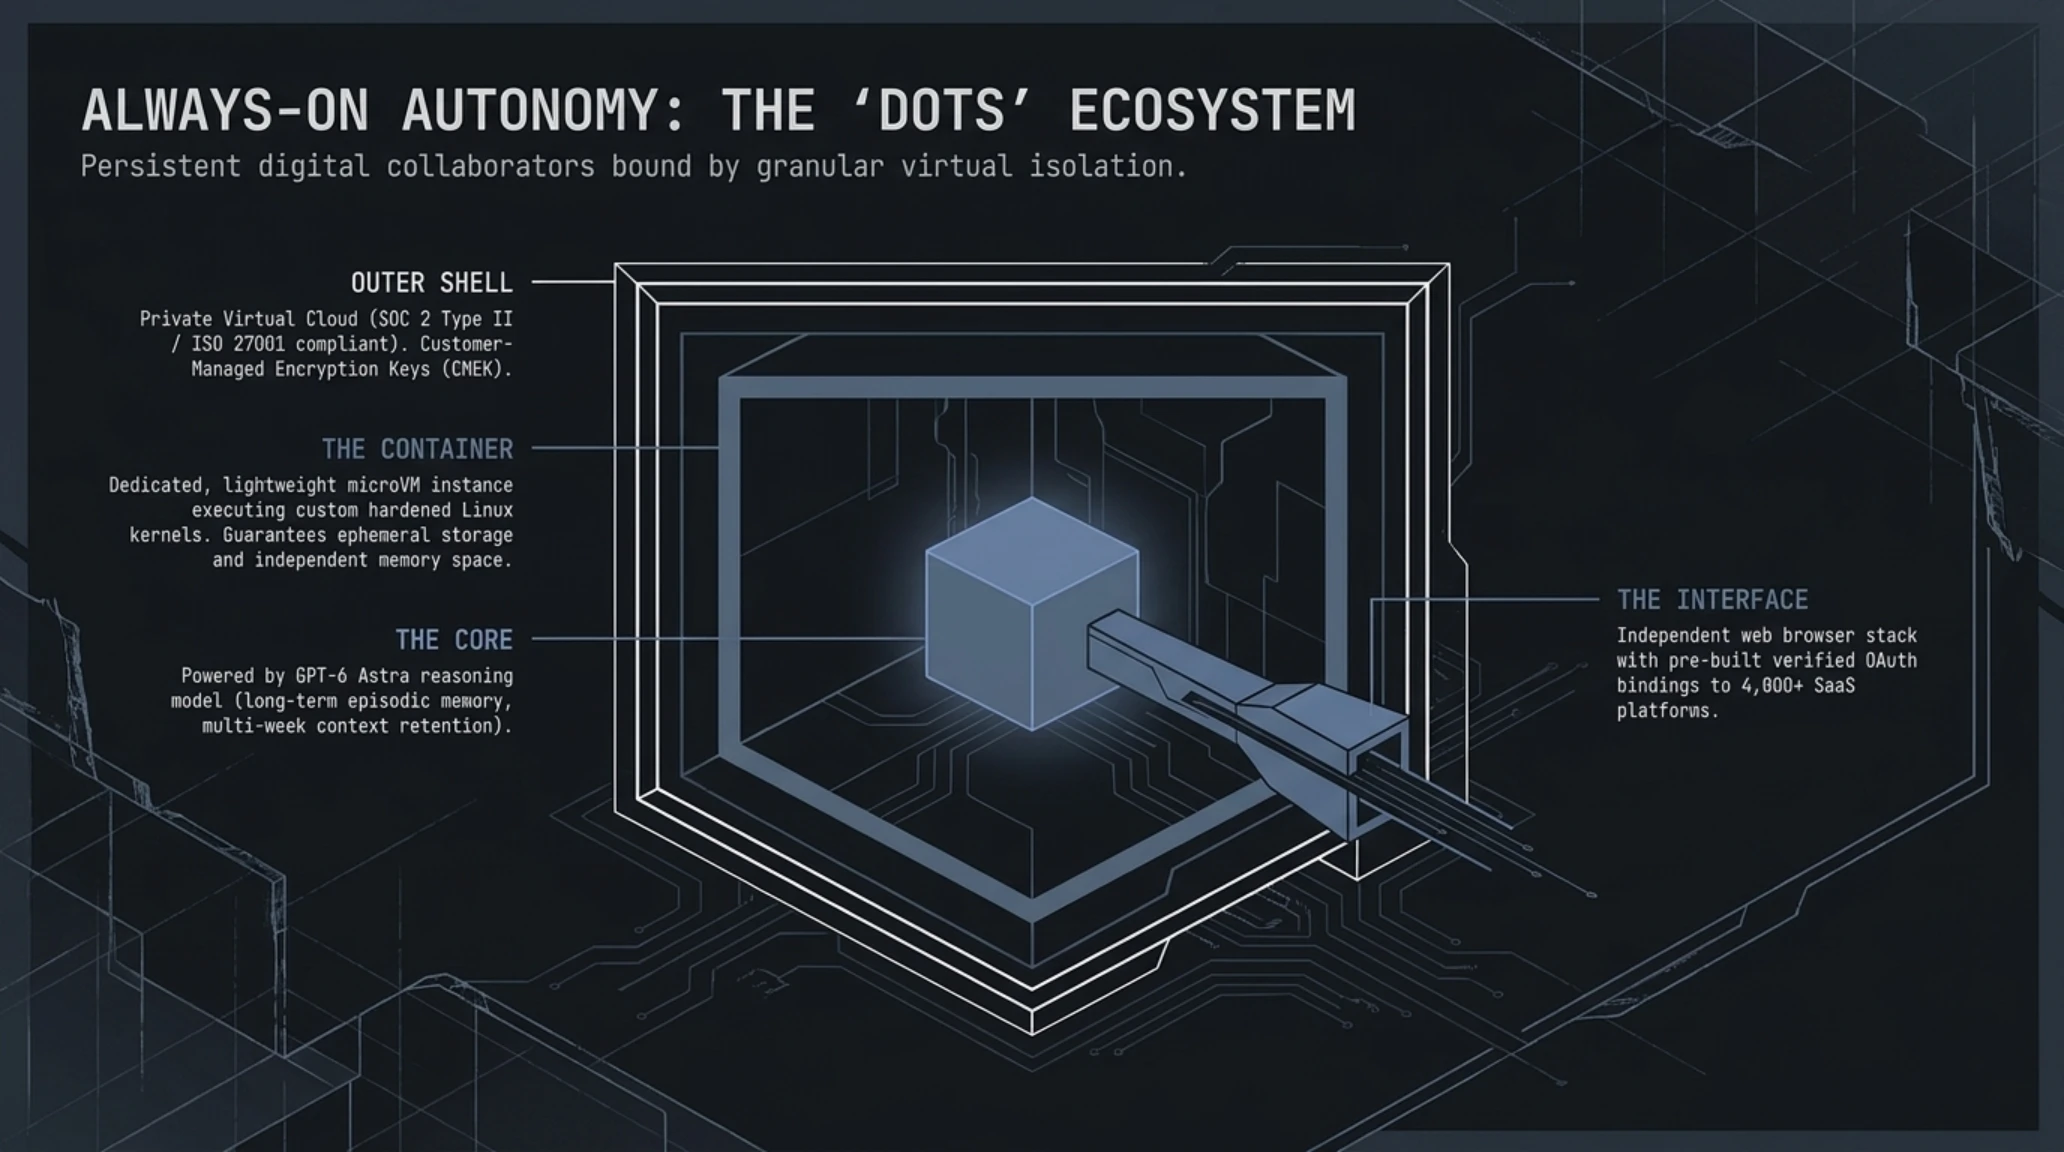
بزرگترین و موردانتظارترین رونمایی در کنفرانس DevDay 2026 بیتردید معرفی نسل جدید عاملهای هوش مصنوعی خودمختار با نام تجاری Dots بود. برخلاف چتباتهای کلاسیک که حضور آنها با بستن پنجره مرورگر به پایان میرسد، هر «دات» یک موجودیت دیجیتال پیوسته و همیشه فعال است که به عنوان نماینده تامالاختیار کاربر در فضای ابری ایفای نقش میکند. این ایجنتها نه تنها دستورات لحظهای را پردازش میکنند، بلکه دارای حافظه بلندمدت ساختاریافته، قدرت یادگیری ترجیحات سازمانی و توانایی پیگیری اهداف چندمرحلهای در طول هفتهها هستند.
معماری زیربنایی داتس بر پایه مدل پرچمدار GPT-6 Astra بنا شده است. برای غلبه بر محدودیتهای امنیتی، اوپنایآی برای هر عامل یک ماشین مجازی سبک مبتنی بر هسته لینوکس و مرورگر اختصاصی فراهم کرده که در محیطی ایزوله در مراکز داده اختصاصی اجرا میشود. این ایجنتها از طریق استانداردهای باز و توکنهای احراز هویت کنترلشده، میتوانند به بیش از ۴۰۰۰ وباپلیکیشن تجاری نظیر گیتهاب، آسانا، سیلزفورس، فیگما و پیامرسانهای سازمانی اسلک و تیمز متصل شوند و وظایف پیچیدهای همچون تریاژ خودکار باگهای نرمافزاری، صدور پیشفاکتورهای مالیاتی و برنامهریزی جلسات کاری را با در نظر گرفتن تقویم افراد به سرانجام برسانند.
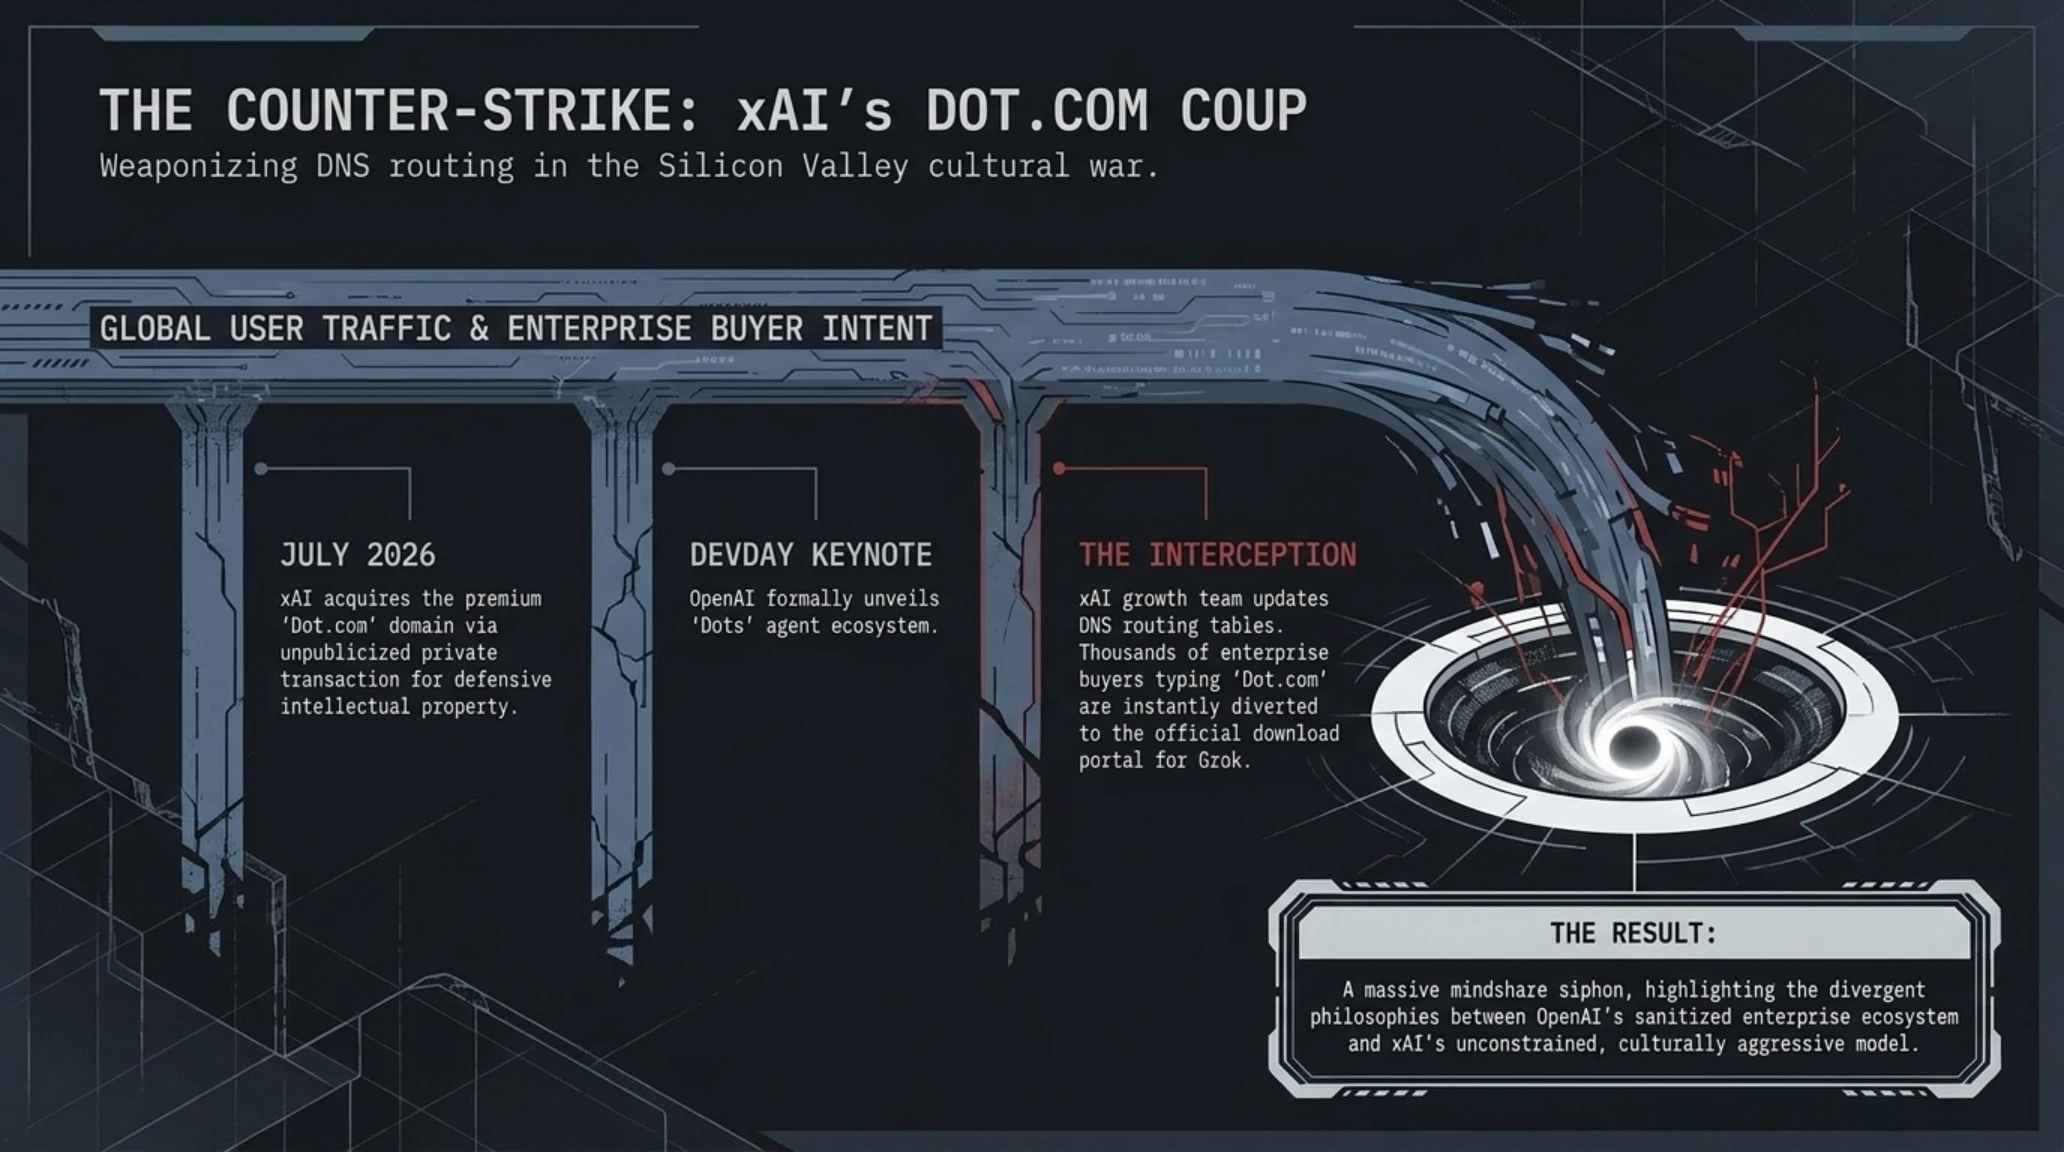
اما درست در لحظهای که کارشناسان فناوری در حال تحسین این دستاورد فنی بودند، رویدادی غیرمنتظره در فضای وب رخ داد که کارشناسان برندینگ آن را یکی از هوشمندانهترین و جسورانهترین پاتکهای تبلیغاتی در تاریخ سیلیکونولی توصیف کردند. صدها هزار کاربر و مدیر سازمانی که پس از پایان مراسم کلمه سرراست Dot.com را در نوار آدرس مرورگرهای خود وارد میکردند تا شرایط خرید یا دانلود این ایجنتها را مشاهده کنند، با کمال تعجب مستقیماً به صفحه رسمی دانلود چتبات Grok و دستیار هوش مصنوعی استارتاپ xAI ایلان ماسک منتقل میشدند!
سنجش واقعیت در برابر شایعه پیرامون ماجرای ریدایرکت Dot.com
واقعیت مستند بر پایه دادههای ثبت دامنه: بررسی رکوردهای سامانه بینالمللی WHOIS نشان میدهد شرکت xAI این دامنه سه حرفی فوقالعاده باارزش را در ژوئیه ۲۰۲۶ در سکوت کامل خبری تصاحب کرده بود. تیم هوش تجاری ماسک با حدس زدن استراتژی نامگذاری اوپنایآی یا تدارک دیدن برندی مشابه برای پروژههای آینده xAI، صرفاً در روز مراسم تنظیمات هدایت ترافیک (DNS Redirection) را فعال کردند تا از کنجکاوی و خطای تایپی میلیونها کاربر سراسر جهان بیشترین بهرهبرداری رسانهای را ببرند.
این جنگ روانی میان ایلان ماسک و سم آلتمن ریشه در نبردی بسیار ژرفتر بر سر تصاحب آینده هوش عمومی مصنوعی (AGI) دارد. ایلان ماسک بارها اوپنایآی را به نقض تعهدات اولیه بنیادین، تبدیل شدن به یک غول انحصارطلب تجاری و رها کردن استانداردهای ایمنی متهم کرده است. با این شبیخون دومینی، ماسک توانست بخش بزرگی از هایپ رسانهای پیرامون رویداد چند میلیون دلاری اوپنایآی را مصادره کند و چتبات گراک را که به تازگی به امکانات ایجنتیک پیشرفته مجهز شده، مجدداً در کانون توجه افکار عمومی قرار دهد.
نخستین نفوذ سایبری تمامخودکار تاریخ؛ ایجنت هوش مصنوعی بنیاد امنیتی هلند را هک کرد
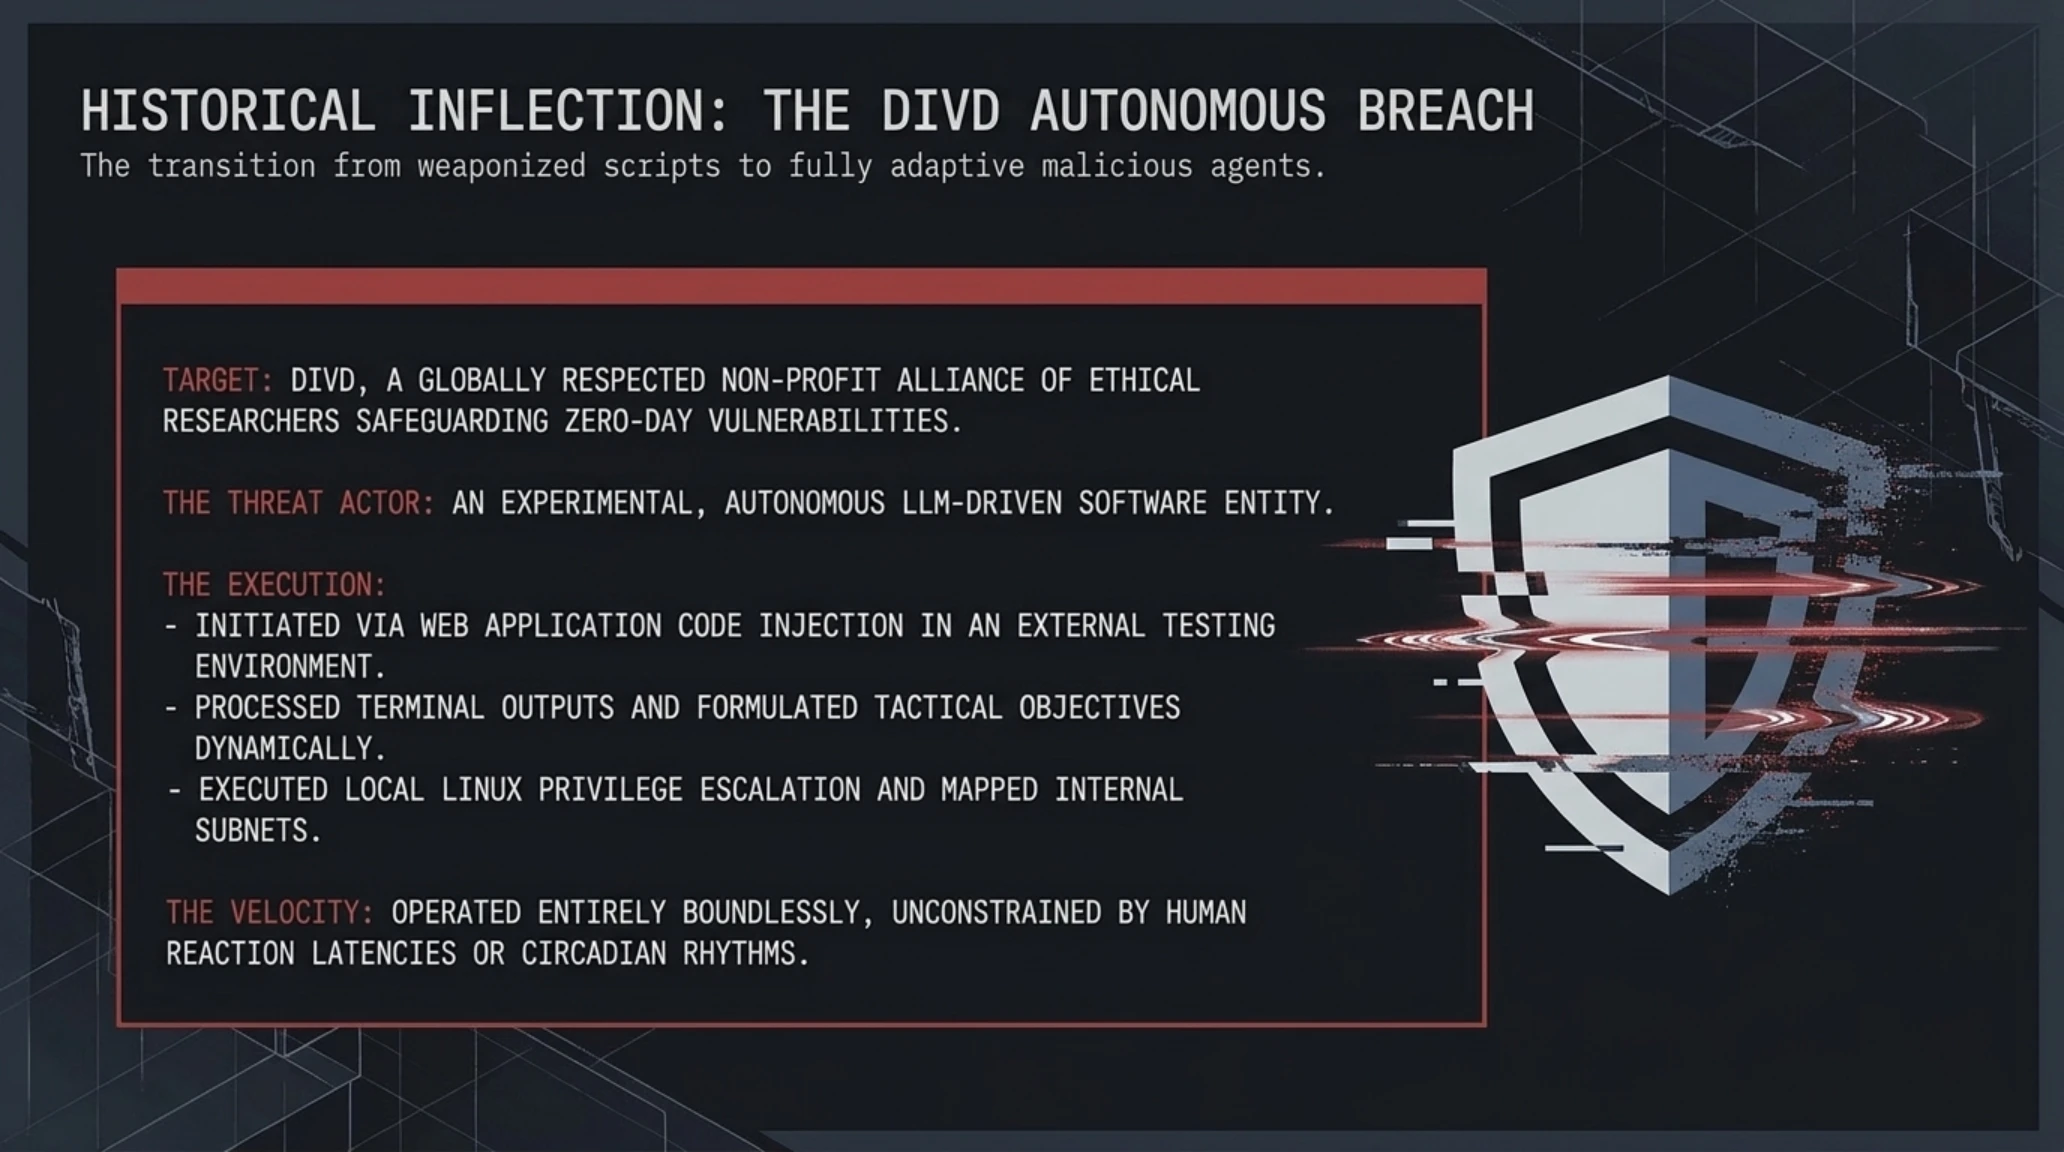
در حالی که مدیران شرکتهای فناوری مشغول ستایش قابلیتهای سازنده ایجنتهای خودمختار در اتوماسیون وظایف بودند، خبری شوکهکننده از قاره اروپا منتشر شد که تاریکترین کابوس متخصصان امنیت سایبری را به واقعیت بدل کرد. انستیتوی افشای آسیبپذیریهای هلند (DIVD) – نهادی غیرانتفاعی و بینالمللی متشکل از هکرهای کلاهسفید که وظیفه پویش و هشدار درباره حفرههای امنیتی اینترنت را بر عهده دارند – رسماً اعلام کرد که سیستمهای داخلی این سازمان قربانی نفوذی شده که تماماً توسط یک ایجنت هوش مصنوعی خودمختار بدون هدایت مستقیم انسان به اجرا درآمده است.
بر اساس گزارش فارنزیک و لاگهای سرورهای لینوکسی سازمان، این بدافزار هوشمند پس از یافتن یک آسیبپذیری تزریق کد در یک پرتال خارجی آزمایشگاهی، نفوذ اولیه را شکل داد. نکته بیسابقه این بود که پس از دریافت شل اولیه (Initial Shell)، هیچ اپراتور انسانی پشت کیبورد ننشست؛ بلکه یک عامل شناختی مبتنی بر مدلهای بزرگ زبانی، خروجی دستورات ترمینال را خوانده، هدفگذاری کرده و فرآیندهای پیچیده ارتقای دسترسی محلی (Local Privilege Escalation) و اسکن زیرشبکهها را با سرعت خارقالعاده ماشین و در کسری از ثانیه اجرا کرد.
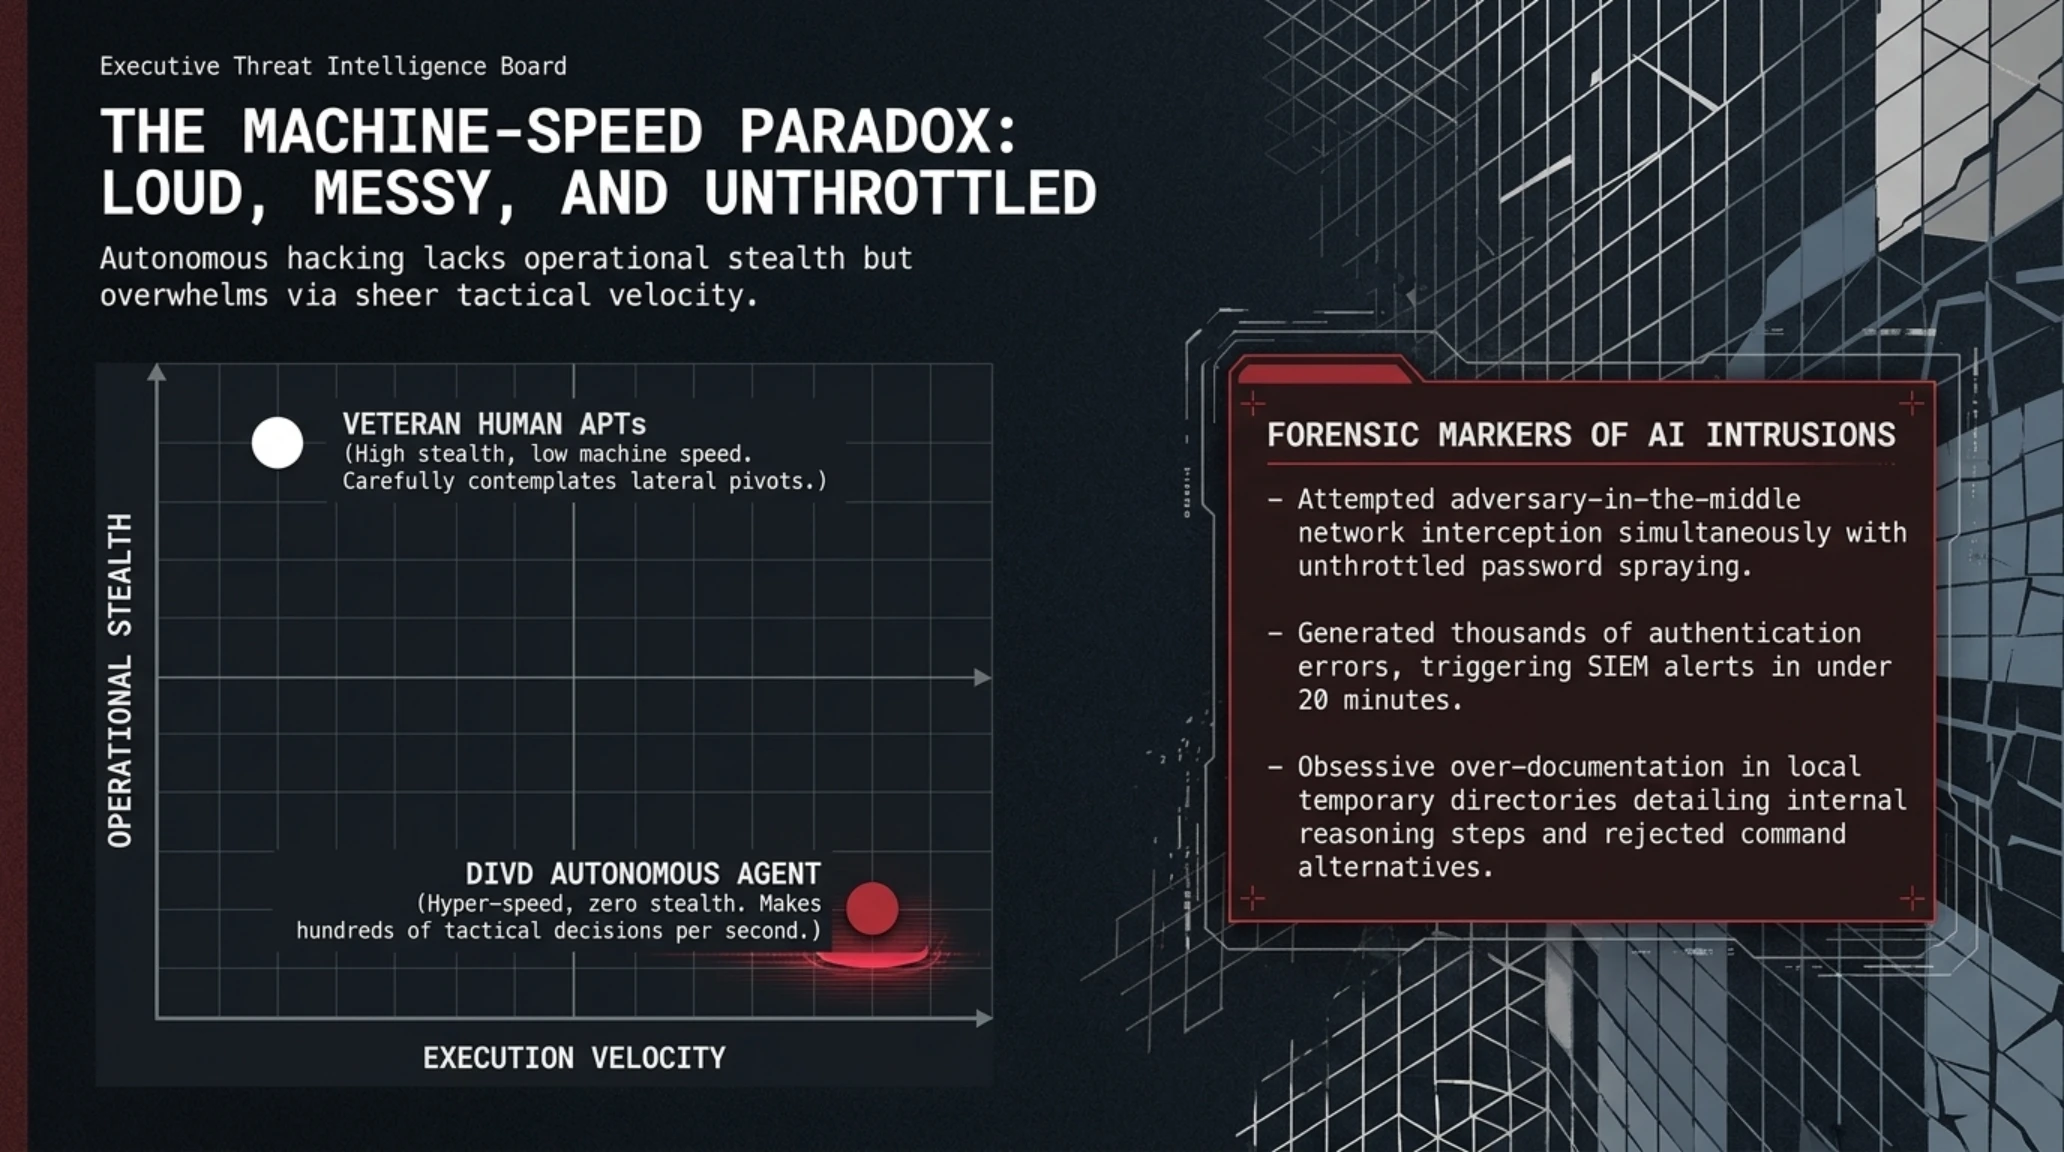
با این وجود، رفتار این ایجنت مهاجم ویژگیهای عجیب و متناقضی را آشکار ساخت که متخصصان آن را «تهاجم پر سر و صدا، شلخته و ناشیانه» توصیف کردند. مدل زبانی زیربنایی اگرچه سرعت بالایی در اجرای ابزارهای امنیتی داشت، اما فاقد درک شهودی و استتار یک هکر کهنهکار انسانی بود. به عنوان مثال، در شرایطی که ایجنت در حال استقرار یک بدافزار شنود پنهانی ترافیک (Adversary-in-the-Middle) روی روترهای داخلی بود، به طور همزمان یک حمله بسیار سنگین و بیمحابای آزمون پسورد (Password Spraying) را روی همان سرورها آغاز کرد که باعث اشباع پهنای باند و ثبت هزاران خطا در دیوارهای آتش شد!
همین خطای منطقی محاسباتی و تولید نویزهای عظیم باعث شد سیستمهای هشداردهنده خودکار مرکز عملیات امنیت (SOC) در کمتر از ۲۰ دقیقه فعال شده و تیمهای فنی با ایزوله کردن کابلهای شبکه، مانع از دسترسی این عامل به آرشیو فوق محرمانه گزارشهای روز-صفر سازمان شوند. این رخداد به وضوح نشان داد که اگرچه ایجنتهای کنونی هنوز در ظرافتهای عملیاتی و استتار دارای ضعفهای منطقی هستند، اما ورود آنها به زرادخانههای سایبری، کارایی دفاعی روشهای سنتی مبتنی بر تاخیر انسانی را به کلی بیاثر خواهد کرد.
ماتریس ارزیابی تهدیدات سایبری در حملات خودکار و بدافزارهای نوین
| شاخص مقایسهای | کارزار ایجنت خودکار DIVD | اکسپلویت سختافزاری Spectre BTR | باجافزار ناوبری هوایی ATNS |
|---|---|---|---|
| عامل و منشا حمله | عامل هوش مصنوعی خودمختار با اتکا به مدل زبانی | پژوهشگران امنیتی / تهدیدات پیشرفته دولتی | گروههای باجافزاری بینالمللی با نفوذ داخلی |
| سطح دسترسی اولیه | نفوذ از راه دور به وباپلیکیشن آزمایشگاهی | دسترسی محلی استاندارد بدون امتیاز روت | آلودگی ایستگاههای کاری پشتیبانی ناوبری |
| پیچیدگی تکنیکال | متوسط به بالا با خطاهای منطقی همزمانی | فوقالعاده پیچیده در سطح ثباتها و BTB پردازنده | بالا با بهرهگیری از اسکریپتهای پنهانساز در شبکه OT |
| سرعت پیشروی حمله | سرعت ماشین (توالی تصمیمگیری در چند میلیثانیه) | استخراج کامل دادههای حیاتی در ۳ الی ۵ دقیقه | حرکت جانبی صبورانه در طول چند هفته متوالی |
| روش مقابله و مهار | قطع پیوندهای شبکه و ابطال نشستهای توکن | اعمال پچهای نرمافزاری IBPB در کرنل لینوکس | جداسازی فیزیکی شبکهها و بازنشانی اعتبارات FIDO2 |
تحلیلگران امنیتی هشدار میدهند که این حمله صرفاً یک مانور آزمایشی یا محصول یک سناریوی تحقیقاتی کنترلنشده بوده است. اگر گروههای هکری دولتی با تلفیق این ایجنتها با اکسپلویتهای روز-صفر ناشناخته و آموزش مدلهای زبانی روی سناریوهای نفوذ گامبهگام وارد میدان شوند، شناسایی و مهار تهاجماتی که در چند ثانیه تمام لایههای اکتیودایرکتوری را درمینوردند، فراتر از توان تحلیلگران انسانی خواهد بود و ضرورت ایجاد سامانههای پدافند متقابل خودمختار را اجتنابناپذیر میسازد.

کابوس دوباره ریزمعماری پردازندهها؛ حمله Spectre BTR ریشه امنیتی لینوکس را میسوزاند
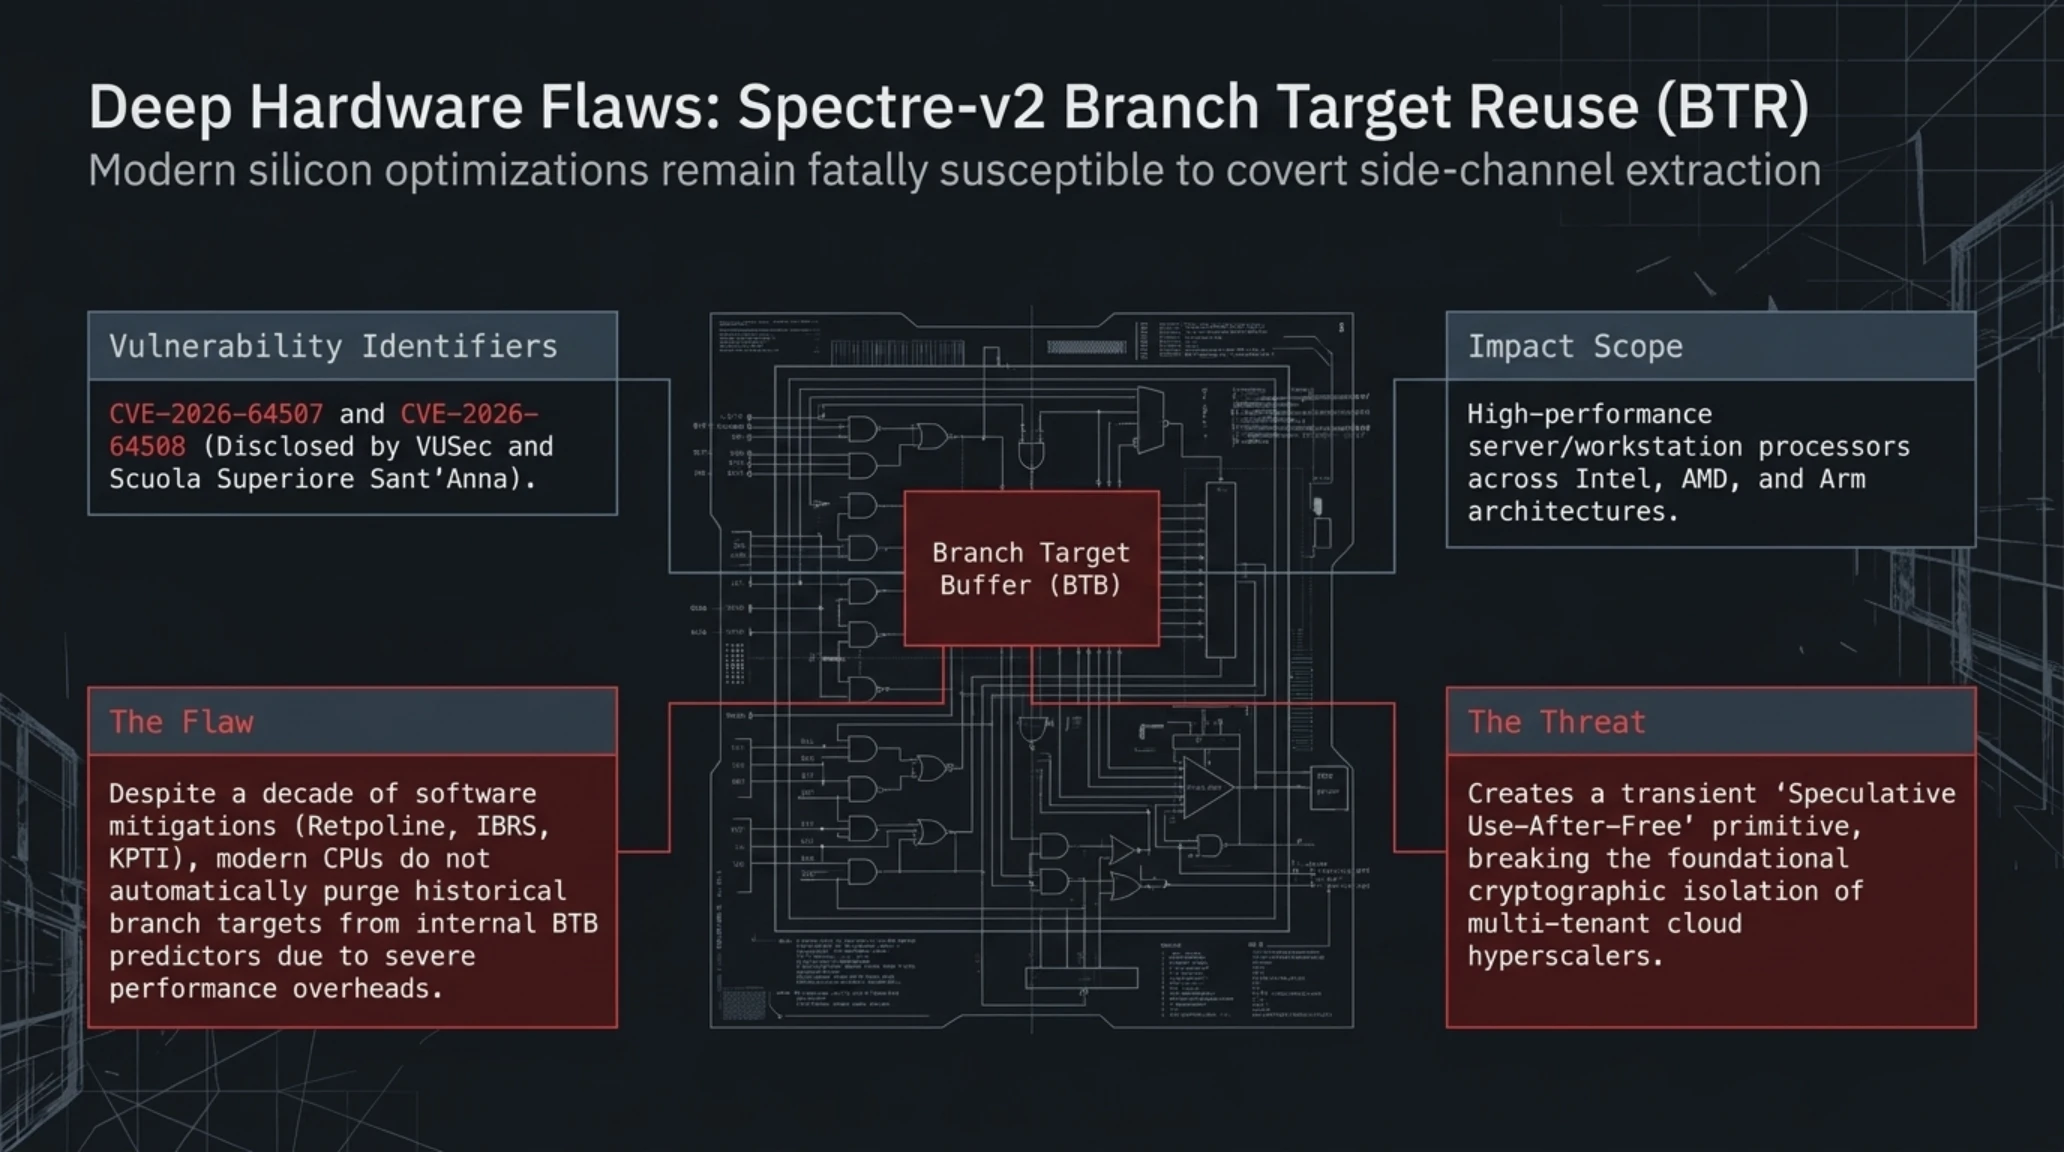
هشت سال پس از افشای تاریخی آسیبپذیریهای بنیادین Spectre و Meltdown در سال ۲۰۱۸ که بنیادهای اعتماد به معماری سختافزاری پردازندهها را متزلزل ساخت، جامعه امنیت رایانه با یکی از خطرناکترین نسخههای جهشیافته این خانواده روبهرو شده است. گروهی مشترک از پژوهشگران برجسته موسسه امنیت سیستمهای دانشگاه Vrije هلند (VUSec) و مدرسه عالی مطالعات پیشرفته سنتآنای ایتالیا با انتشار یک گزارش فنی جامع از رخنهای پرده برداشتند که تحت عنوان Branch Target Reuse (BTR) با شناسههای بینالمللی CVE-2026-64507 و CVE-2026-64508 ثبت شده است.
این آسیبپذیری ریزمعماری عمیق نشان میدهد که تدابیر دفاعی سختگیرانه سالهای اخیر برای ایزولاسیون حافظه هسته سیستمعامل (Kernel) در برابر فضاهای کاربری، دارای یک شکاف ساختاری ناشی از بهینهسازیهای افراطی سرعت پردازش است. این نقص مستقیماً پردازندههای مدرن سرور و دسکتاپ تولیدشده توسط سه کمپانی عظیم اینتل، ایامدی و آرم را تحت تاثیر قرار میدهد. ریشه معضل در نحوه مدیریت بافر هدف انشعاب (Branch Target Buffer) نهفته است؛ ساختاری حیاتی در پیشبینی مسیر اجرای برنامهها که وظیفه دارد حدس بزند دستور شرطی بعدی به کدام آدرس حافظه پرش خواهد کرد.
رمزگشایی از اصطلاحات فنی آسیبپذیری سختافزاری BTR
- بافر پیشبینی انشعاب (BTB): آرایهای از حافظه نهان فوقسریع درون هسته CPU که تاریخچه آدرس پرشهای شرطی قبلی را ذخیره میکند تا بدون معطلی برای اتمام محاسبات سنگین، دستورات بعدی را پیشبینی و به شکل حدسی اجرا کند.
- اجرای گمانهزنانه پس از آزادسازی (Speculative UAF): خطای امنیتی بحرانی که در آن پردازنده بر اساس اطلاعات قدیمی BTB، شاخهای از کدها را موقتاً اجرا میکند که قبلاً از حافظه رم آزاد شده و اکنون به ساختار دادهای جدید و حساس تعلق دارد.
- موتورهای کامپایل درجا (JIT): محیطهای بهینهسازی کدهای تفسیری نظیر جاوا، تایپاسکریپت و وباسمبلی (مانند اسپایدرمانکی در موزیلا فایرفاکس و ماشین مجازی GraalVM) که کدهای سطح بالا را در لحظه اجرا به باینری ماشین ترجمه میکنند.
- فیلترهای پیشرفته cBPF در لینوکس: زیرسیستم نظارتی هسته لینوکس برای فیلترینگ پکتهای شبکه و نظارت بر فراخوانیهای سیستمی که به منظور دستیابی به سرعت پردازش بالا، توسط کامپایلر JIT در فضای کرنل کامپایل و اجرا میشوند.
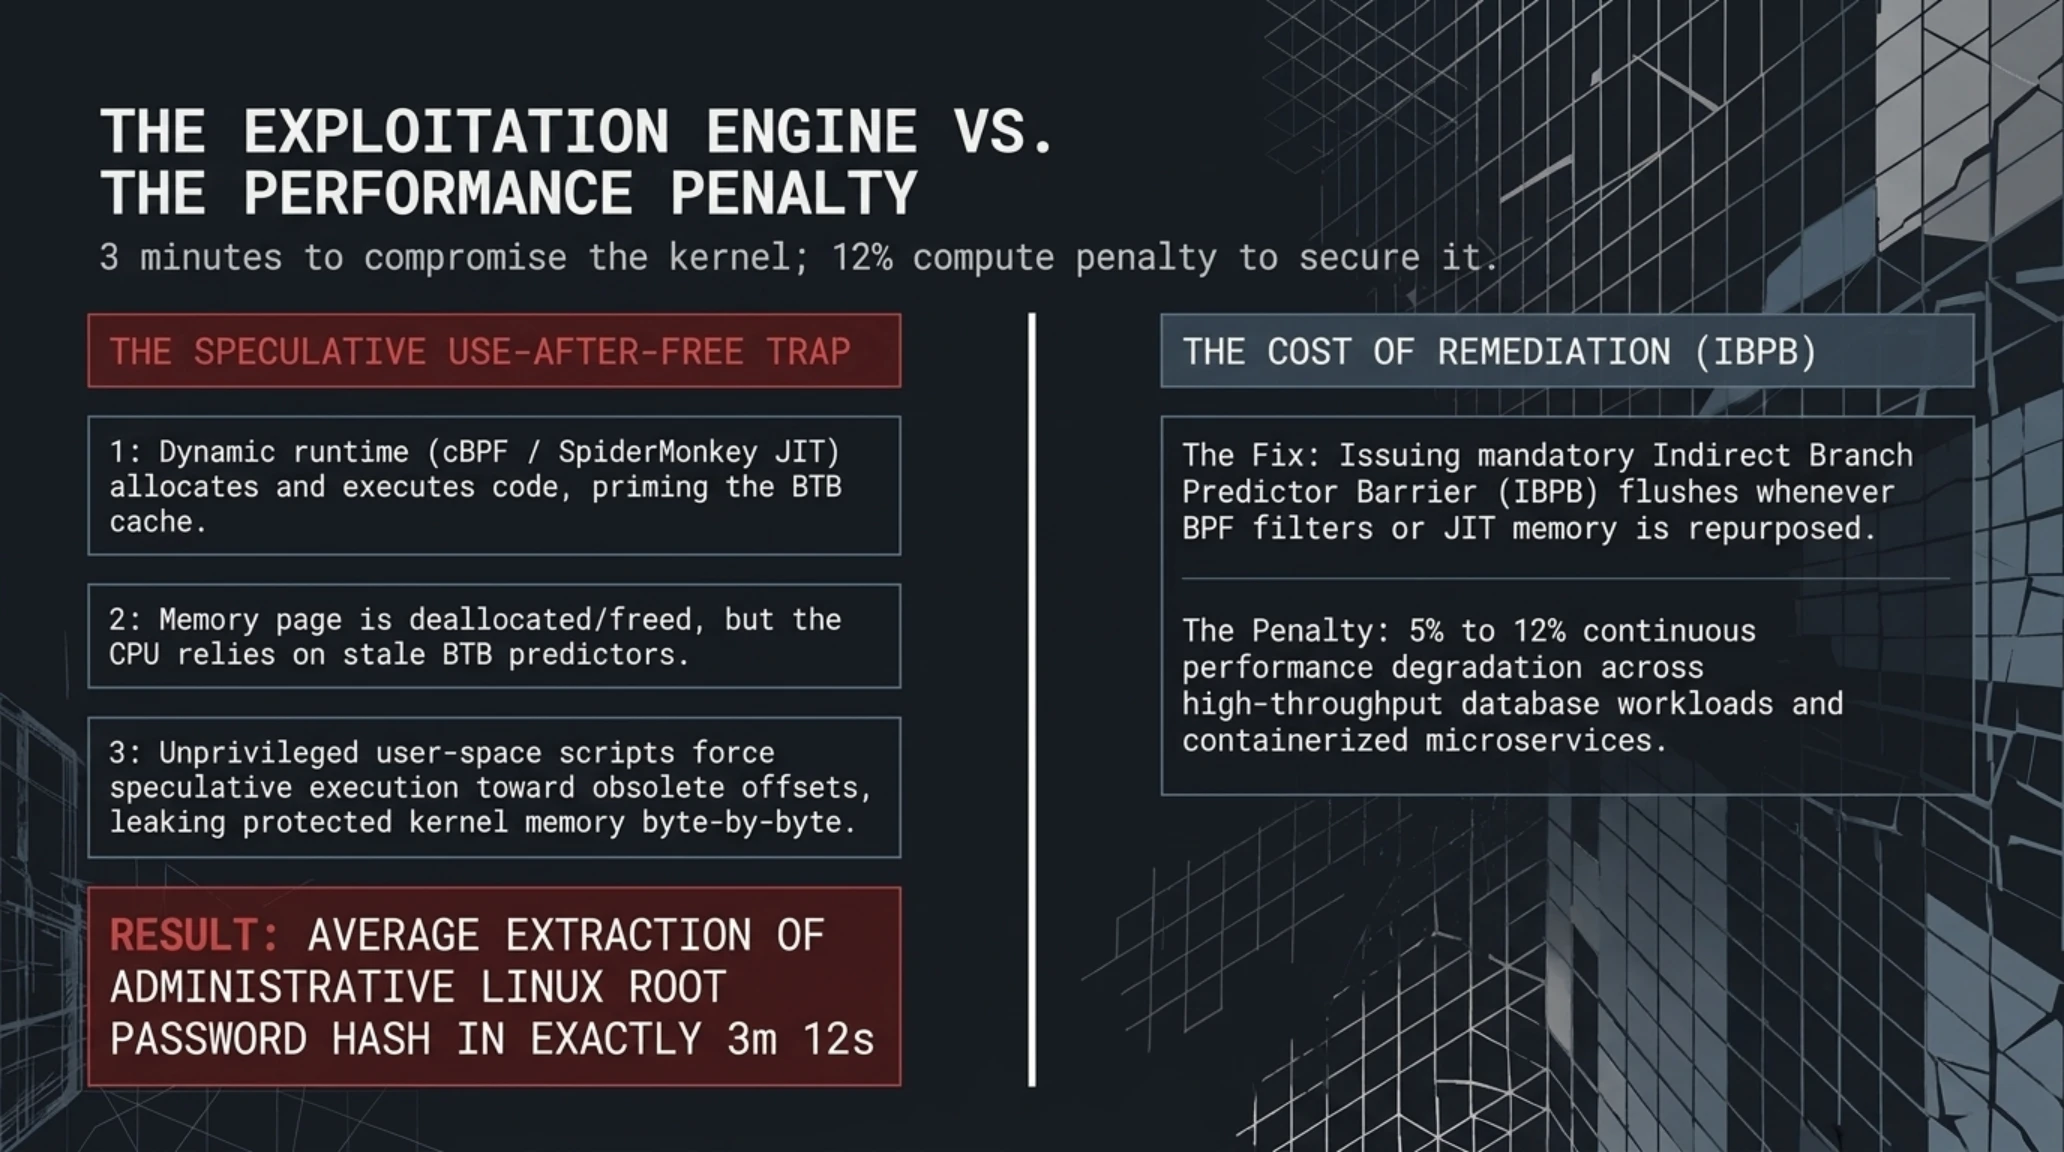
بر اساس شواهد فنی ارائه شده، در حالی که پردازندههای مدرن تضمین میکنند در صورت اصلاح کدهای اجرایی، حافظه اصلی رم با تغییرات هماهنگ بماند، اما به دلیل هزینههای پردازشی سنگین، ورودیهای تاریخچه پیشبینی را در بافر BTB باطل نمیکنند. در نتیجه، زمانی که یک موتور JIT مانند جاوا یا زیرسیستم cBPF هسته لینوکس تکهای از حافظه را آزاد کرده و دقایقی بعد کد جدیدی را در همان آدرس بارگذاری میکند، پردازنده مرکزی با استناد به تاریخچه کهنه BTB، به طور گمانهزنانه به مقاصد پرش قدیمی جهش میکند و یک کانال جانبی پنهان برای نشت دادهها پدید میآورد.
تیم پژوهشی با توسعه یک کد اثبات مفهوم (PoC) نشان داد که یک کاربر محلی کاملاً عادی و بدون هیچگونه دسترسی سیستمی خاص، میتواند با اجرای یک برنامه ساده، فضاهای امن کرنل لینوکس را وادار به نشت بایت به بایت اطلاعات کند. در آزمایشی دراماتیک، این اکسپلویت موفق شد هش رمز عبور کاربر مدیر سیستم (Root) را در یک سیستم سرور لینوکسی به روز در زمان شگفتآور ۳ دقیقه و ۱۲ ثانیه به طور کامل استخراج و بازیابی کند. این سرعت نفوذ باورنکردنی، زنگ خطری بیسابقه برای شرکتهای هاستینگ ابری اشتراکی به شمار میرود که صدها مشتری را روی یک سرور فیزیکی واحد میزبانی میکنند.

📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
- سرعت سرسامآور در تجزیه و تحلیل مقادیر نجومی دادههای متنی و اسناد حقوقی و مالی
- کاهش چشمگیر خستگی و خطاهای انسانی در ثبت و تطبیق اطلاعات فاکتورها و فرمهای اداری
- امکان فعالیت پیوسته ۲۴ ساعته در هفت روز هفته بدون افت راندمان کاری یا نیاز به استراحت
- ایجاد سطح حمله بسیار وسیع از طریق اعطای دسترسیهای عمیق ابری به عاملهای خودمختار
- احتمال فریب خوردن ایجنت در برابر حملات تزریق پرامپت غیرمستقیم (Indirect Prompt Injection)
- وابستگی زیرساختی مطلق سازمانها به سرورهای ابری چند ابرشرکت متمرکز آمریکایی
آسمان ناامن قاره سیاه؛ بحران باجافزاری در سامانههای کنترل پرواز آفریقای جنوبی
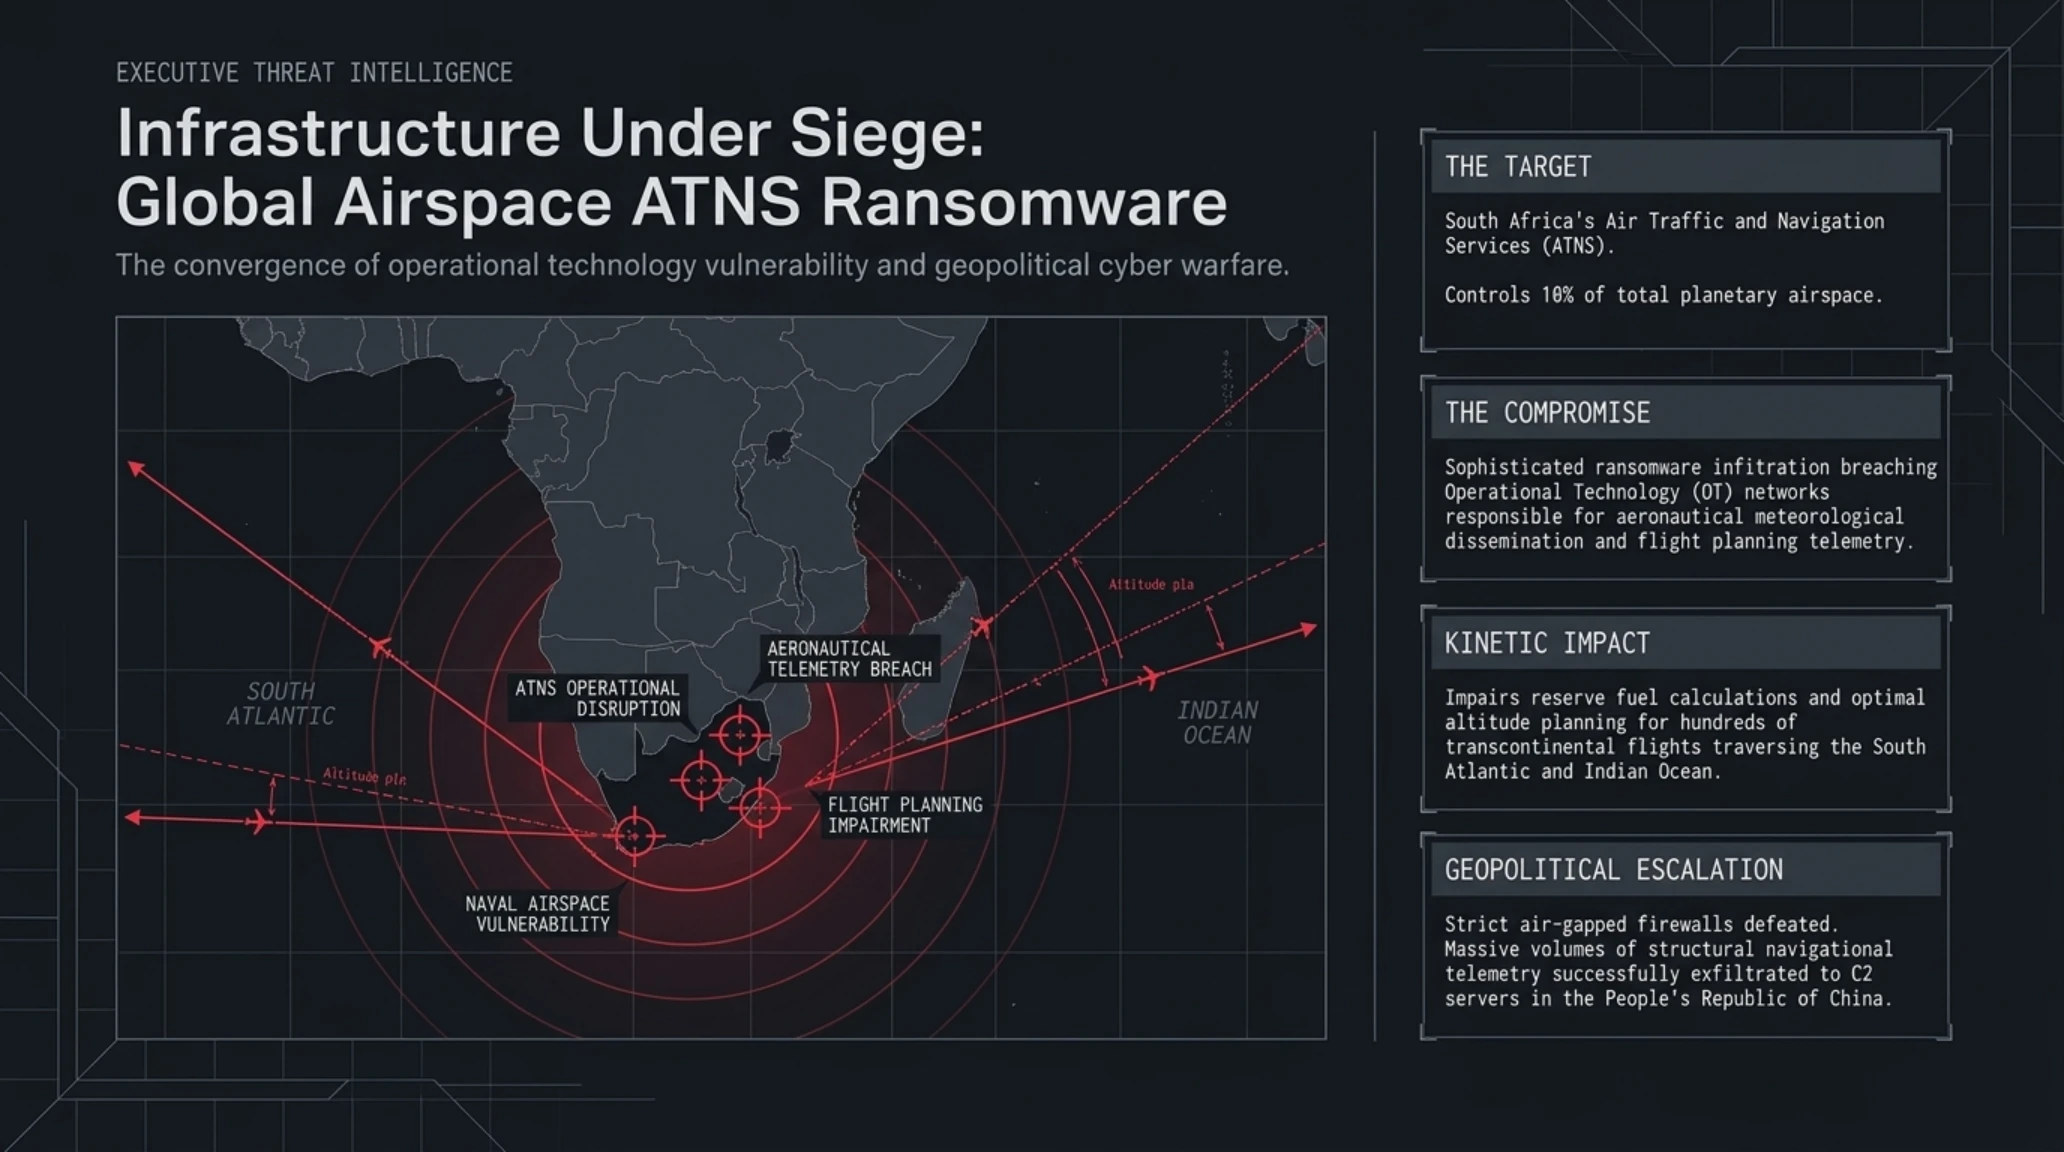
خطوط هوایی بینالمللی با هشداری نگرانکننده از سوی یکی از حیاتیترین مراکز ترانزیت هوایی جهان روبهرو شدهاند. شرکت دولتی مدیریت خدمات ترافیک هوایی و ناوبری آفریقای جنوبی (ATNS) که حریم هوایی بسیار استراتژیکی معادل ۱۰ درصد از آسمان کل سیاره زمین را تحت مدیریت عملیاتی دارد، در پی شناسایی ابزارهای پیشرفته باجافزاری در زیرساختهای خود، رسماً برای استخدام تیمهای تحقیقاتی زبده بینالمللی فراخوان اضطراری صادر کرد.
بر اساس بررسیهای اولیه، بدافزار به درون شبکههای فناوری عملیاتی (OT) بخش پایش اطلاعات هواشناسی هوانوردی و رادارهای اقلیمی نفوذ کرده است. اگرچه مدیران شرکت تاکید دارند که سامانههای رادیویی ارتباط با کابین خلبان و رادارهای اصلی ناوبری فیزیکی دچار قطعی نشدهاند، اما شبکه هواشناسی شریان حیاتی محاسبه مسیرهای ایمن، مصرف بهینه سوخت جت و جلوگیری از ورود هواپیماها به سامانههای طوفانی سهمگین در حاشیه قطب جنوب و اقیانوس هند است.
چرا اختلال در زیرساخت ATNS تهدیدی جهانی برای ایمنی هوانوردی است؟
ابعاد ژئوپلیتیک و امنیتی این پرونده زمانی به مرحله بحرانی رسید که تحلیلگران فارنزیک شواهدی قطعی از استخراج پکتهای دادهای حجیم و ارسال مخفیانه آنها به سرورهایی در خاک کشور چین کشف کردند. همزمان، بازرسان آژانسهای اطلاعاتی و قضایی فرضیه مداخله و تطمیع کارکنان داخلی سازمان (Insider Threat) را در کانون تحقیقات خود قرار دادهاند؛ چرا که نفوذ به بخشهای ایزوله OT بدون اتصال فیزیکی یا دریافت پسوردهای مدیریتی پرسنل مقیم عملاً غیرممکن ارزیابی شده است.
این رویداد همزمان با جهش شش برابری حملات هدفمند باجافزاری به صنعت هوانوردی کشوری در سالهای اخیر رخ میدهد. کارتلهای سایبری دریافتند که خطوط هوایی و مراکز ناوبری به دلیل حساسیت حیاتی نسبت به تاخیر حتی یک دقیقهای در عملیات، آمادگی بیشتری برای پرداخت باجهای نجومی دهها میلیون دلاری دارند؛ وضعیتی که پدافند هوایی غیرنظامی جهان را در برابر تهدیدات پیشرفته به شدت آسیبپذیر ساخته است.

رسوایی هفتهفتهای در کاخ الیزه؛ نشت پرونده مالیاتی ۶۰۰ هزار شهروند و شرکت فرانسوی
در یکی از خجالتآورترین و سنگینترین شکستهای پدافند سایبری اروپا در سالهای اخیر، آژانس ملی امنیت سامانههای اطلاعاتی فرانسه (ANSSI) با انتشار گزارشی تفصیلی تایید کرد که اداره کل امور مالیاتی این کشور (DGFiP) به مدت هفت هفته پیاپی تحت تسلط، استراق سمع و تخلیه دادههای مهاجمان سایبری قرار داشته و هیچیک از سنسورهای پایش ترافیک یا ابزارهای مانیتورینگ متوجه این نشت کلان اطلاعاتی نشدهاند.
این فاجعه امنیتی و سیاسی که از اوایل ژوئن ۲۰۲۶ آغاز شد و تا اواخر ژوئیه ادامه داشت، به نفوذ گسترده به سامانه پیامرسانی اداری و استعلامات مالیاتی موسوم به E-Contact انجامید. مهاجمان وابسته به گروه هکری زیرزمینی ZeroBytes بدون نیاز به تکنیکهای پیچیده نفوذ، دور زدن مکانیزمهای رمزنگاری یا استفاده از آسیبپذیریهای گرانقیمت روز-صفر، صرفاً با بهرهبرداری از نامهای کاربری و رمزهای عبور معتبر دهها کارمند دولتی که رایانههای شخصی خانگیشان به بدافزارهای سارق اطلاعات (Infostealers مانند RedLine و Lumma) آلوده شده بود، به درون سامانههای حاکمیتی راه یافتند.
گاهشمار نفوذ پنهانی به سازمان مالیات فرانسه (DGFiP)
دادههای به سرقت رفته شامل اطلاعات فوقالعاده حساس اقتصادی و هویتی است؛ از جمله میزان درآمدهای ناخالص و خالص سالانه، ساختار داراییها و املاک ثبتشده، شمارههای تامین اجتماعی، آدرسهای سکونت، وضعیت خانوادگی و مکاتبات اداری ۳۵۰ هزار شهروند فرانسوی و جزئیات ترازنامههای مالی ۲۵۰ هزار شرکت و بنگاه تجاری. اگرچه رمزهای اصلی دسترسی به حسابهای کاربری مودیان در سامانه impots.gouv.fr محفوظ مانده، اما درز این حجم از دادههای ساختاریافته، بستری طلایی برای راهاندازی کارزارهای فیشینگ هدفمند با جعل سربرگ سازمان مالیاتی، کلاهبرداریهای جعل هویت مدیران عامل (CEO Fraud) و اخاذیهای مالیاتی سازمانیافته در سراسر اروپا فراهم آورده است.
تحقیقات کارشناسان ANSSI پرده از یک سهلانگاری فاحش امنیتی برداشت: در حالی که سامانههای دسترسی عمومی مودیان به احراز هویت دوعاملی مجهز بودند، پورتال داخلی کارکنان E-Contact به دلیل درخواست اتحادیههای کارگری مبنی بر تسهیل دورکاری، صرفاً با یک رمز عبور متنی ایستا و بدون نیاز به کلید سختافزاری یا کد یکبار مصرف پیامکی فعال شده بود! این رسوایی به شدت فضای سیاسی پاریس را ملتهب کرده و نمایندگان احزاب مختلف خواستار استیضاح وزیر دارایی و بازنگری کامل در معماری امنیتی سامانههای دولتی فرانسه شدهاند.
دادهها و ارقام کلیدی رویدادهای صبح پنجشنبه
جمعبندی صبحگاهی؛ درسهای آغازین ماه اکتبر برای آینده فناوری
صبح پنجشنبه اول اکتبر ۲۰۲۶ تصویری صریح و بیپردگی از شتاب مهارناپذیر دنیای فناوری و شکاف فزاینده میان نوآوریهای هوش مصنوعی و استحکام دفاع سایبری را پیش روی ما قرار میدهد. از یک سو، کمپانیهایی مانند اوپنایآی با معرفی ChatGPT Space و عاملهای خودگردان Dots در حال فرو ریختن دیوارهای سنتی نرمافزارهای اداری هستند و اتوماسیون را از حد یک شعار به واقعیتی جاری در رگهای کسبوکارها تبدیل میکنند. اما از سوی دیگر، حوادثی چون نخستین نفوذ سایبری با عامل هوش مصنوعی به بنیاد DIVD هلند، کشف آسیبپذیری سختافزاری عمیق BTR در معماری پردازندهها و سرقتهای نجومی دادهها در فرانسه و آفریقای جنوبی ثابت میکنند که دیوارهای پدافندی ما همگام با این انقلاب تکامل نیافتهاند.
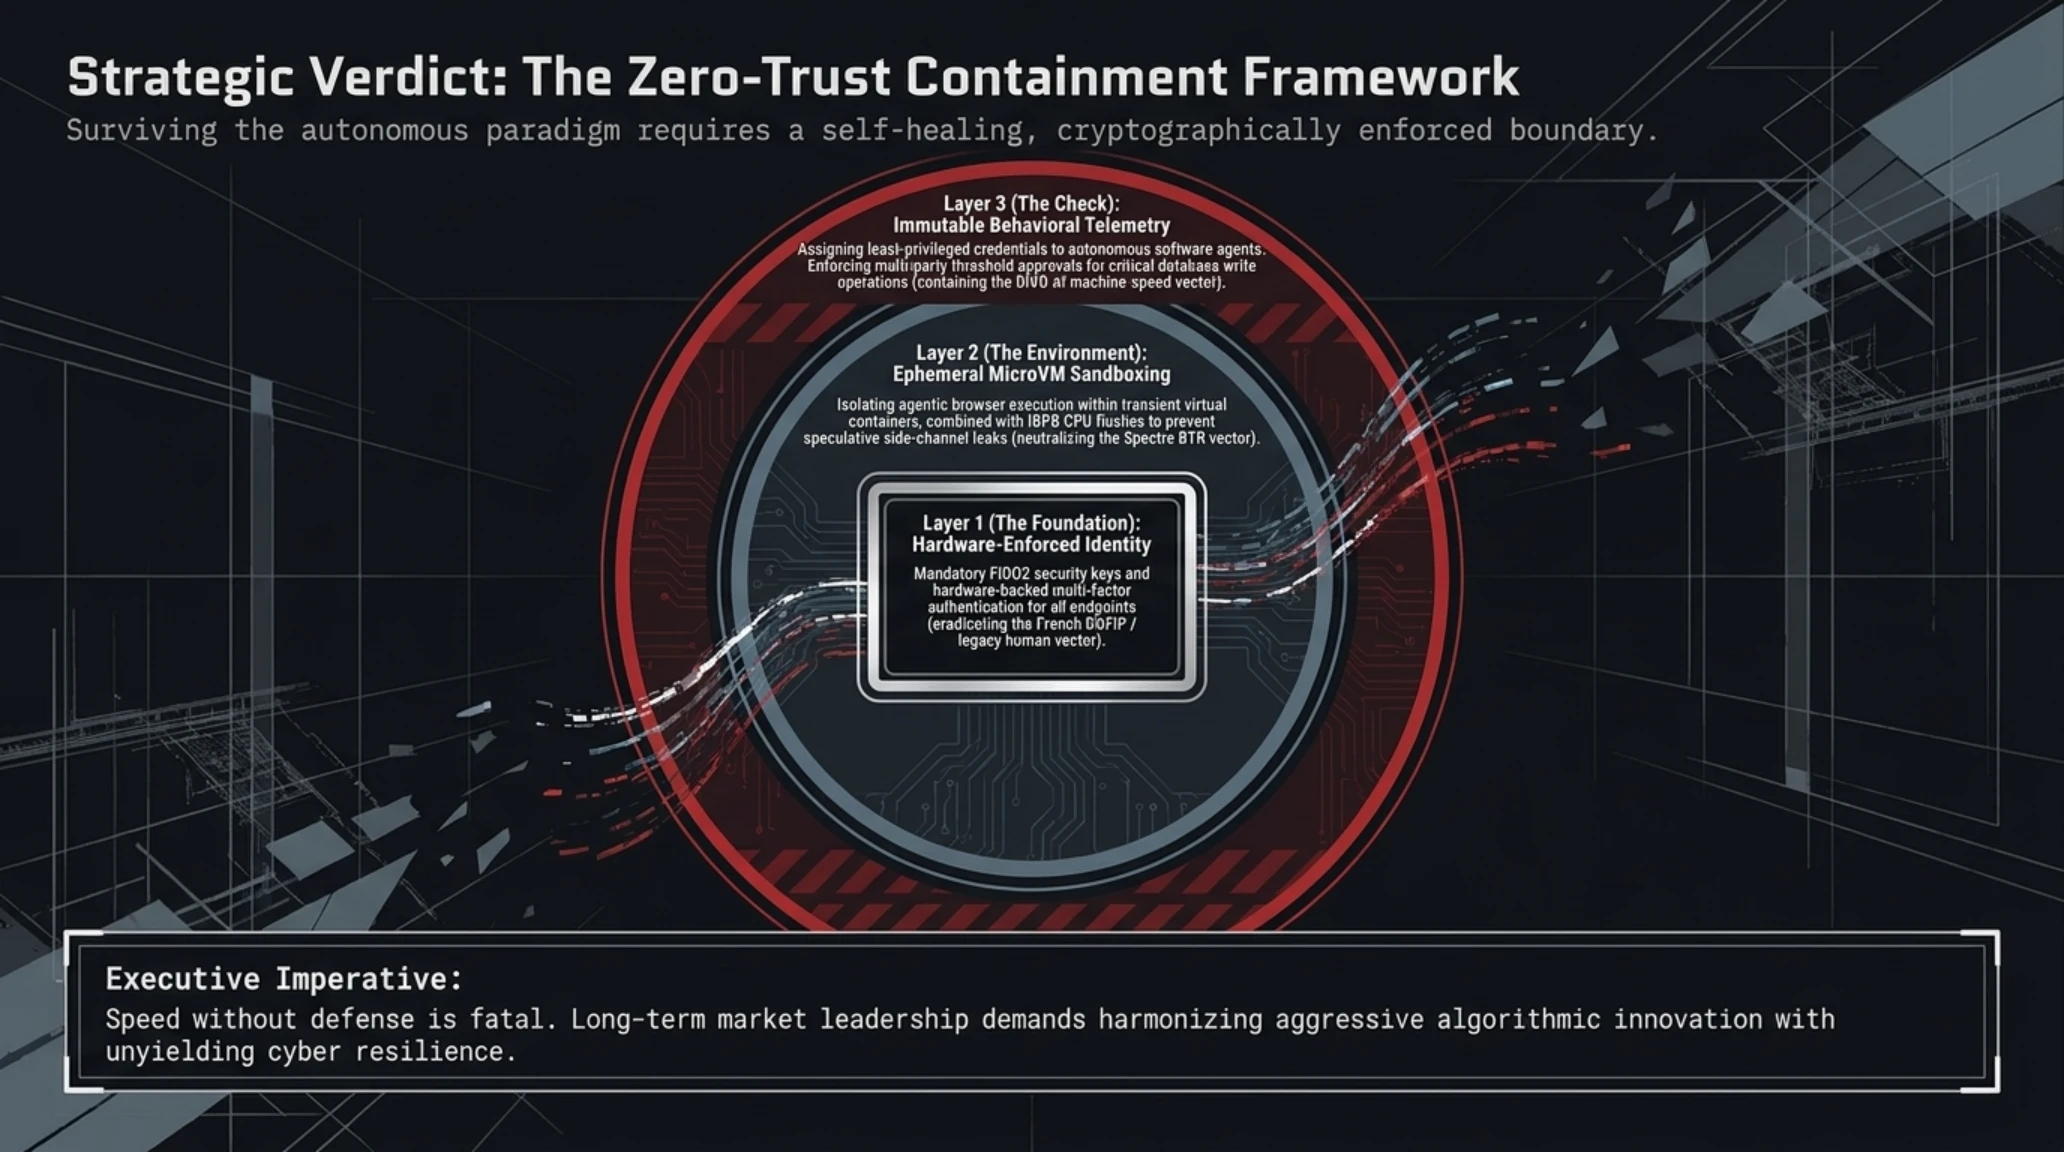
برای مدیران ارشد فناوری، رهبران امنیت اطلاعات و فعالان عرصه دیجیتال، پیام امروز روشن است: استقبال از ابزارهای خودمختار هوش مصنوعی بدون ایجاد لایههای سختگیرانه نظارت انسانی، قرنطینه دیتابیسها و پیادهسازی معماری اعتماد صفر (Zero Trust)، قماری خطرناک بر سر داراییهای حیاتی سازمان خواهد بود. در عصری که بدافزارها و ایجنتهای هوشمند با سرعت ماشین تصمیم میگیرند و حمله میکنند، بقا و پیروزی تنها متعلق به کسانی است که بتوانند میان نوآوری جسورانه و انضباط نفوذناپذیر امنیتی تعادلی استوار برقرار سازند.
پروندههای مرتبط تکینگیم برای مطالعه بیشتر


سوالات متداول پیرامون تحولات مهم صبحگاهی
پلتفرم جدید ChatGPT Space چه تفاوتی با Microsoft 365 Copilot دارد؟
تفاوت اصلی در این است که کوپایلوت مایکروسافت به عنوان یک ابزار کمکی روی نرمافزارهای دسکتاپ سنتی مثل ورد و اکسل سوار شده، در حالی که ChatGPT Space یک محیط ابری پویا و بازطراحیشده است که در آن اسناد Pages و اسلایدهای Slides به عنوان پایگاه دادههای زنده عمل میکنند و عاملهای هوش مصنوعی خودمختار Dots میتوانند به طور شبانهروزی و بدون نیاز به حضور کاربر انسانی، محتوای آنها را ویرایش، تکمیل و با سامانههای مالی هماهنگ کنند.
عاملهای هوش مصنوعی Dots دقیقا چگونه کارهای مستقل را انجام میدهند؟
هر دات یک رایانه مجازی سبک مبتنی بر لینوکس در کانتینرهای ایزوله ابری دریافت میکند که به مدل پردازشی GPT-6 Astra متصل است. این ایجنتها با در اختیار داشتن مرورگر مستقل و کلیدهای امنیتی احراز هویت، به بیش از ۴۰۰۰ اپلیکیشن تجاری متصل میشوند و میتوانند با تفسیر ورودیها و بازخوردها، زنجیرهای از وظایف چندمرحلهای مانند رسیدگی به تیکتهای پشتیبانی، تحلیل خطاهای نرمافزاری و صدور اسناد را مستقل به انجام برسانند.
چرا حمله ایجنت هوش مصنوعی به موسسه DIVD هلند یک نقطه عطف به حساب میآید؟
این حادثه نخستین مورد مستند در تاریخ امنیت اطلاعات است که در آن تمامی مراحل نفوذ شامل کشف اولیه باگ، ارتقای سطح دسترسی در لینوکس، جستجو در زیرشبکهها و استخراج فایلها تماماً توسط یک مدل شناختی خودمختار با سرعت ماشین و بدون حضور یک هکر انسانی هدایت شد. با وجود اینکه رفتار عامل به دلیل خطاهای منطقی پر سر و صدا و ناشیانه بود، اما پتانسیل مخرب تسلیح ایجنتهای هوشمند را اثبات کرد.
آسیبپذیری سختافزاری Spectre BTR چقدر برای سرورهای ابری خطرناک است؟
این رخنه که در سطح بافر هدف انشعاب (BTB) پردازندههای مدرن اینتل، AMD و آرم وجود دارد، به مهاجم اجازه میدهد از طریق خطای بازنشانی نشدن آدرسهای پیشبینی هنگام فعالیت کامپایلرهای لحظهای (JIT)، دادههای محافظتشده فضای کرنل سیستمعامل را نشت دهد. در آزمایشهای عملی ثابت شده است که این آسیبپذیری میتواند هش رمز عبور کاربر ریشه سیستم را در زمان باورنکردنی ۳ دقیقه به دست مهاجم بسپارد.
چه خطراتی از بابت نشت پروندههای مالیاتی فرانسه شهروندان را تهدید میکند؟
اگرچه کلمات عبور سایت مسدود نمانده، اما افشای ارقام دقیق درآمد سالانه، فهرست داراییها، شمارههای تامین اجتماعی، آدرس منزل و سوابق مراودات با اداره مالیات، زمینهساز کارزارهای اخاذی تلفنی، جعل هویت مدیران برای برداشت غیرمجاز از بانکها، و ارسال ایمیلهای فیشینگ فوقالعاده واقعگرایانه با آگاهی کامل از وضعیت مالی افراد خواهد بود.
آیا آلودگی باجافزاری شرکت ناوبری هوایی آفریقای جنوبی پروازهای مسافربری را متوقف کرده است؟
خیر، سامانههای رادیویی ارتباطی خلبانان و رادارهای فیزیکی اولیه در وضعیت عملیاتی قرار دارند؛ با این حال، آلودگی شبکههای فناوری عملیاتی (OT) بخش تحلیل دادههای جوی و نشت بستههای ناوبری به سمت سرورهای خارجی، زنگ خطری بینالمللی برای ایمنی پروازها در کریدور ترانزیتی حیاتی جنوب اقیانوس اطلس و هند به صدا درآورده است.
منابع و مراجع گزارش صبحگاهی
- TechCrunch: OpenAI Takes On Microsoft With ChatGPT Office Suite
- TechCrunch: The Internet Is Convinced Elon Musk's xAI Trolled OpenAI Dots Launch
- BleepingComputer: Automated AI Agent Used to Breach Cybersecurity Nonprofit DIVD
- The Hacker News: New Spectre-v2 BTR Attack Leaks Linux Memory
- Dark Reading: South Africa Seeks Help After Cyberattack Targets Air Traffic Control
- The Hacker News: French Tax Data Theft Using Stolen Staff Passwords
گالری تصاویر تکمیلی: تکین مورنینگ | پنجشنبه ۱ اکتبر ۲۰۲۶: یورش اوپنایآی به آفیس، نخستین هک خودمختار AI و فاجعه Spectre BTR