تکین آنالیز | بحران افشای کلیدهای هوش مصنوعی و تهدیدات فرکانسی وایفای در سپیدهدم دیجیتال
بحران سرقت توکنهای هوش مصنوعی؛ نفوذ به کنسول ابری OpenCode و تخلیه کیفپولهای توسعهدهندگان
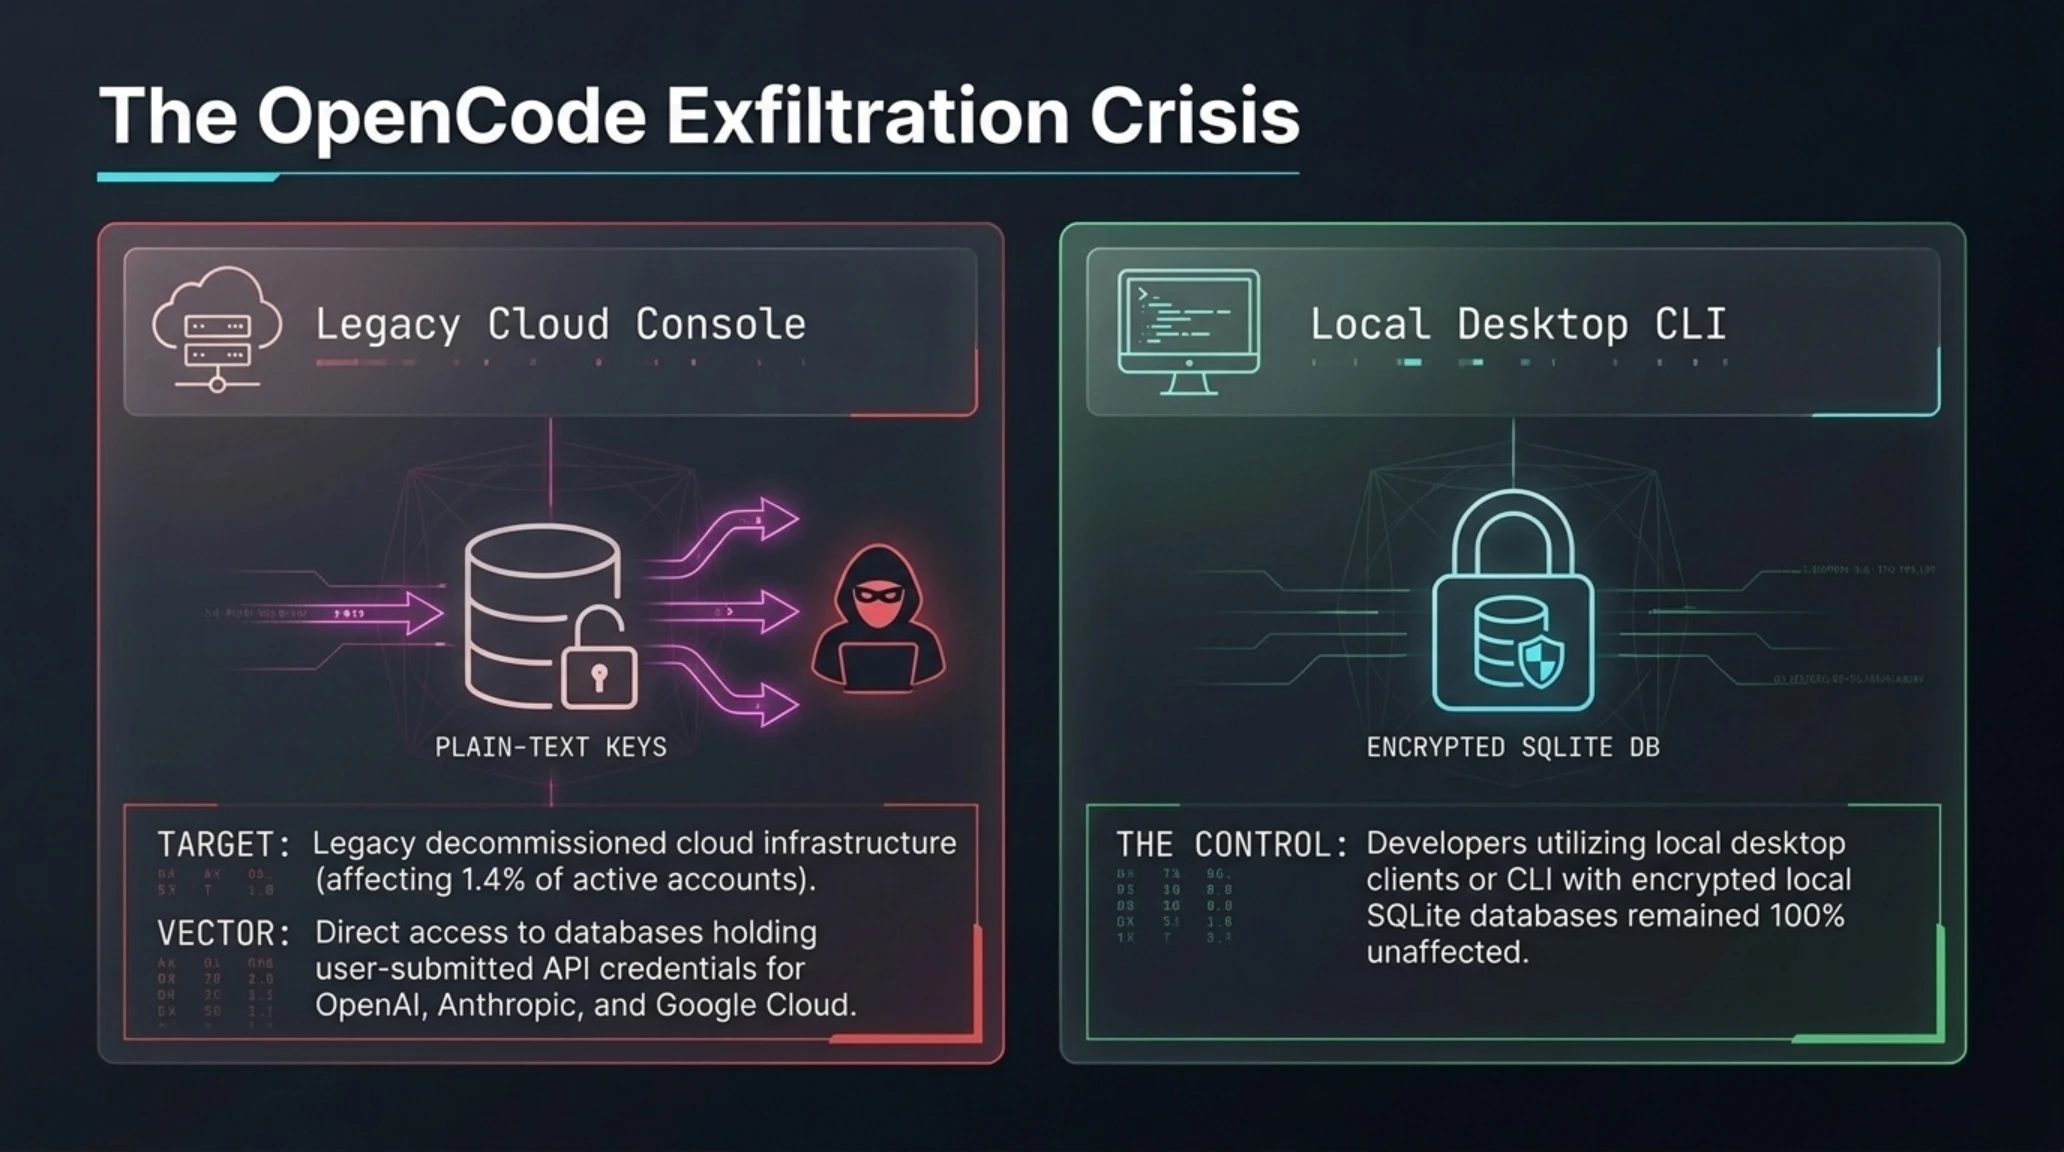
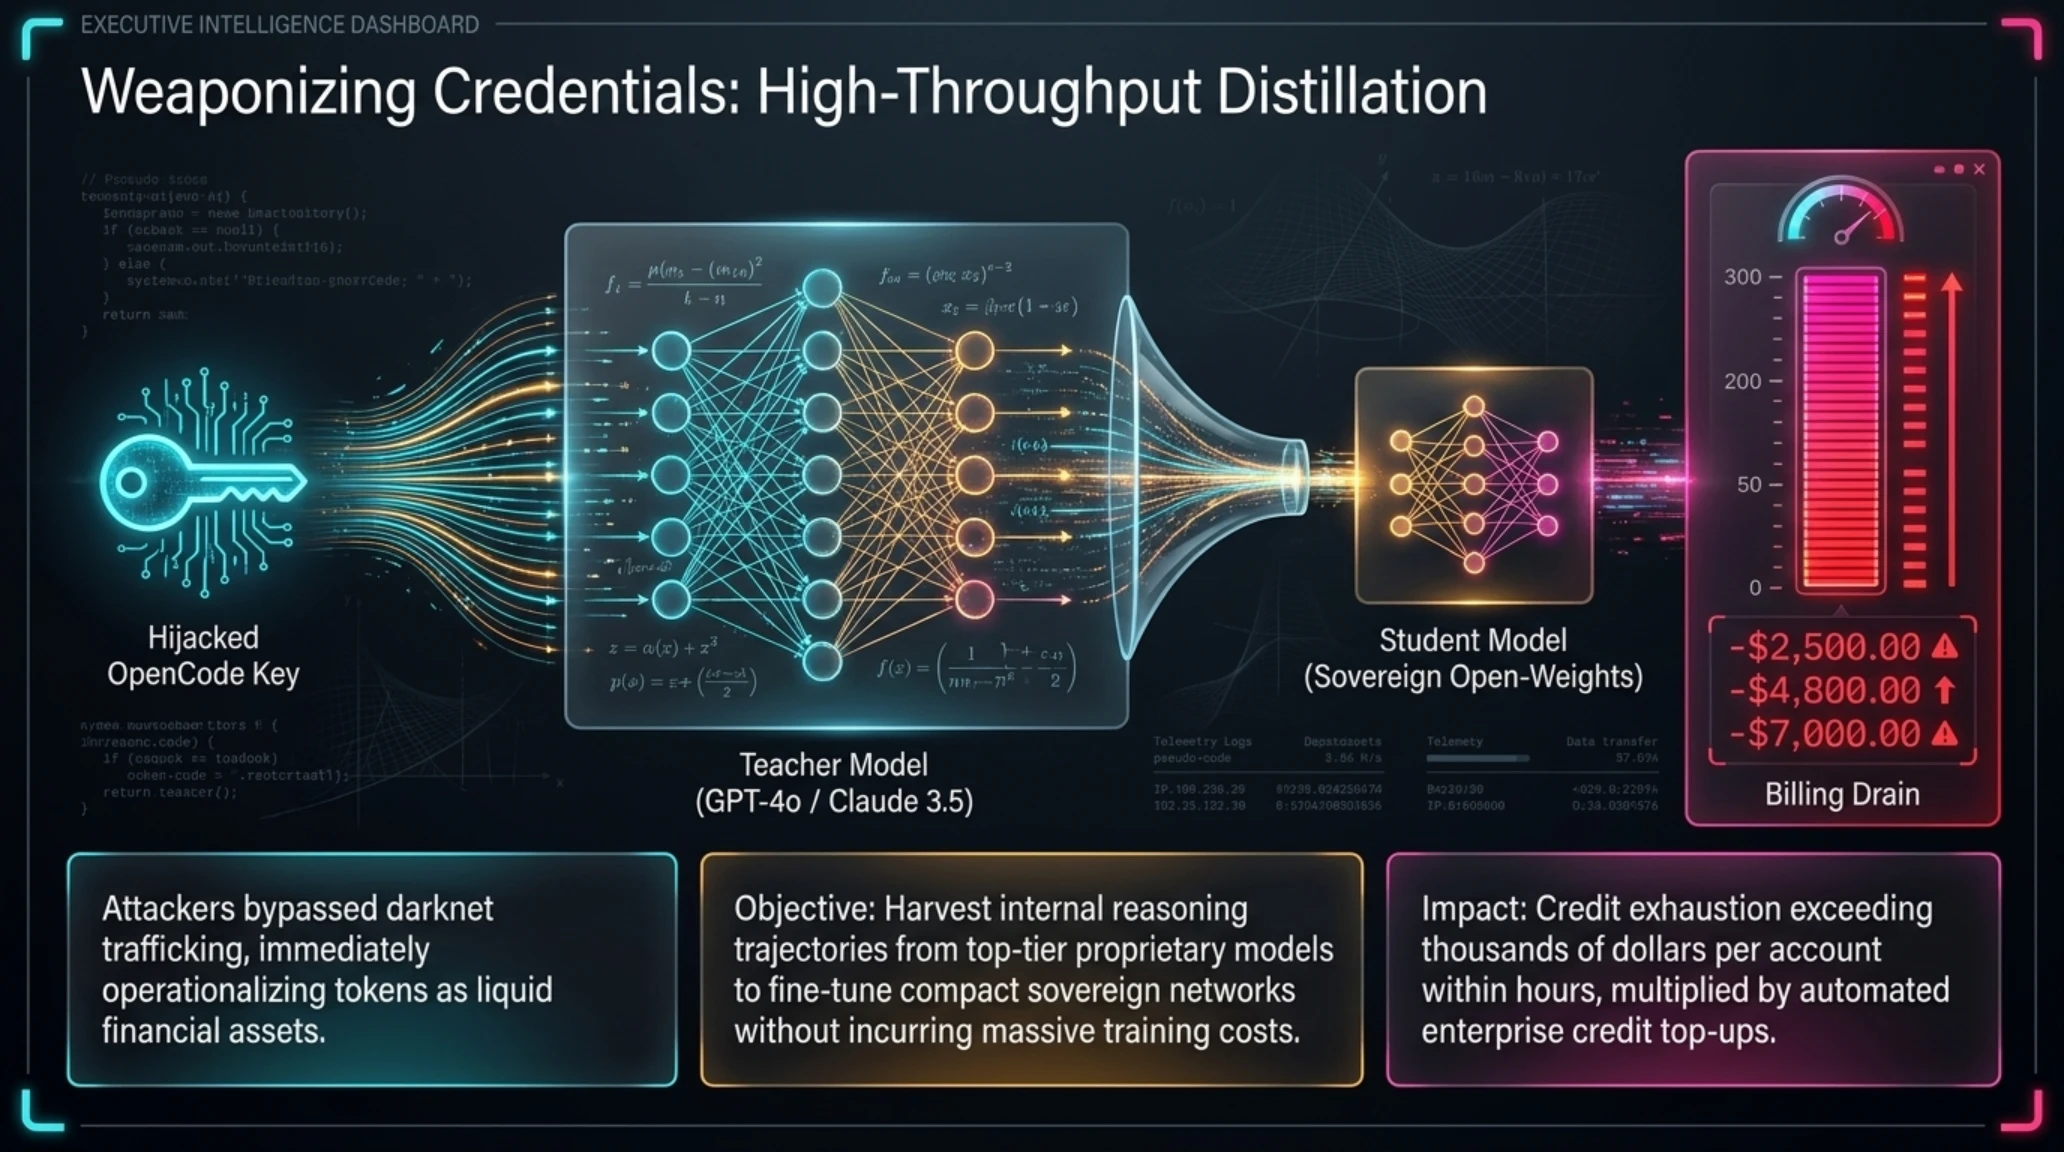
صبحگاه بیستم اکتبر ۲۰۲۶ با هشداری قرمز در اکوسیستم توسعه نرمافزار و مهندسی پرامپت آغاز شد. شرکت OpenCode، توسعهدهنده پلتفرم محبوب دستیار کدنویسی متنباز و رابطهای مدیریت هوش مصنوعی، با ارسال ایمیلهای اضطراری به دهها هزار کاربر خود اعلام کرد که زیرساختهای سرور لگاسی در حال بازنشستگی این شرکت مورد نفوذ مستقیم یک بازیگر مخرب قرار گرفته است. مهاجم توانسته است به دیتابیس کلیدهای ذخیرهشده خارجی دسترسی پیدا کند؛ توکنهای حساسی که توسعهدهندگان برای اتصال محیط کاری ابری به غولهایی مانند OpenAI، Anthropic و گوگل در سامانه ثبت کرده بودند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
تحقیقات امنیتی نشان میدهد حدود ۱.۴ درصد از جامعه کاربری OpenCode که از محیط ابری موسوم به OpenCode Console استفاده میکردند، قربانی این درز اطلاعاتی شدهاند. در نقطه مقابل، کاربرانی که صرفاً از کلاینتهای دسکتاپ و ابزارهای خط فرمان (CLI) بهره میبردند و کلیدهای خود را در پایگاه داده محلی SQLite با رمزنگاری سیستمی نگه میداشتند، هیچ آسیبی ندیدهاند. این رخداد بار دیگر خطرات مهلک متمرکزسازی توکنهای دسترسی سازمانی در فضاهای ابری شخص ثالث را در کانون توجه محافل امنیتی جهان قرار داد.
آنچه این نفوذ را به فاجعهای مالی بدل ساخت، واکنش فوری مهاجمان بود. هکرها به جای فروش آرام کلیدها در وب تاریک، از لحظه نفوذ شروع به ارسال میلیونها کوئری محاسباتی سنگین از طریق حسابهای سرقتشده کردند. هدف اصلی این حملات، فرآیندی موسوم به تقطیر مدل (Model Distillation) بود؛ روشی که طی آن مهاجم با پرامپتهای مهندسیشده و زنجیرهای، دانش و منطق استدلال مدلهای پیشرفته GPT-4o و Claude 3.5 Sonnet را استخراج کرده و به صورت ارزان به مدلهای متنباز کوچکتر خود تزریق میکند، در حالی که فاکتورهای سرسامآور دلاری به حساب توسعهدهندگان بیخبر تحمیل میشود.
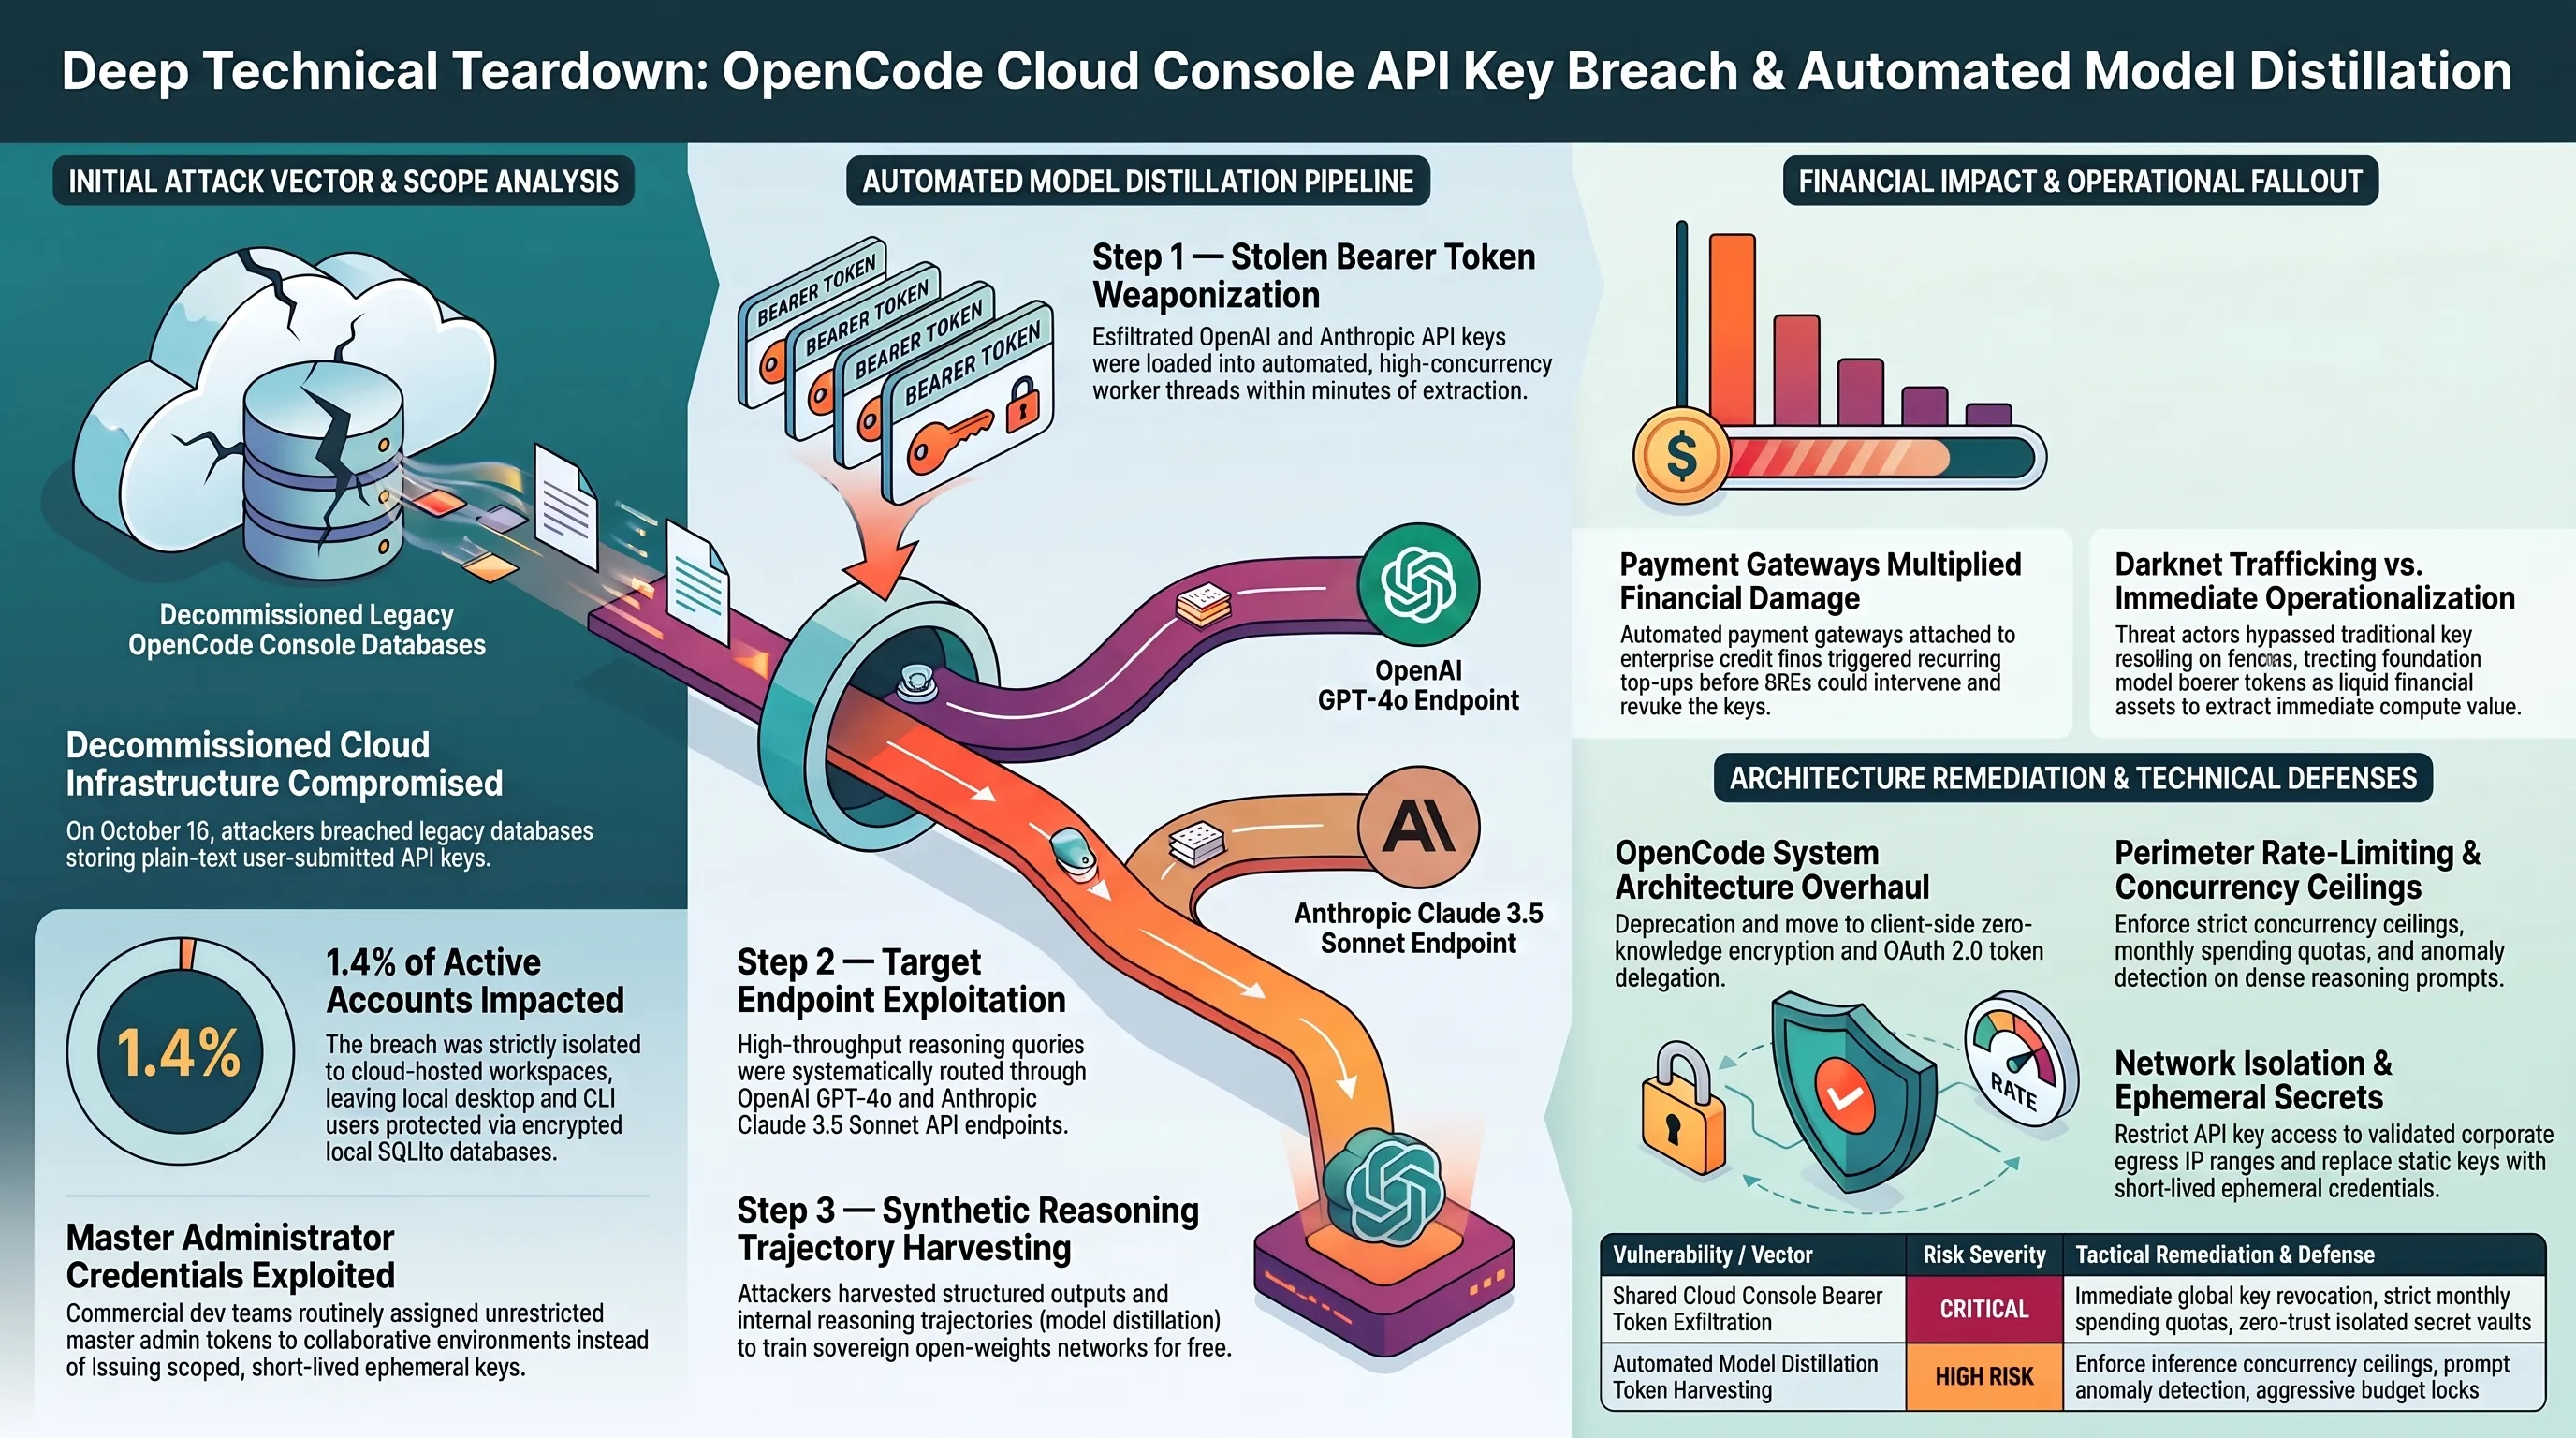
توسعهدهندگان آسیبدیده با انتشار تصاویری از پنلهای کاربری خود در شبکههای اجتماعی نشان دادند که چگونه در بازههای زمانی کمتر از دو ساعت، اعتبارات چندین هزار دلاری آنها به صفر رسیده است. این کوئریها عمدتاً شامل تولید دادههای ترکیبی (Synthetic Data) برای حوزههای برنامهنویسی تخصصی، مهندسی معکوس الگوهای استدلال منطقی و حل مسائل ریاضی پیچیده بودهاند. مهاجمان با آگاهی کامل از محدودیتهای زمانی، پهنای باند استنتاج را تا حداکثر نرخ مجاز (Rate Limit) پر کردند تا پیش از متوجه شدن قربانی، بیشترین حجم داده را استخراج نمایند.
همانطور که پیشتر در تحلیل زیرساختهای نفوذناپذیر در مقاله تکین آنالیز ساختار اکوسیستمهای بسته و واکنش به پلتفرمهای اشتراکی بررسی کرده بودیم، توکنهای ارائهدهندگان هوش مصنوعی دقیقاً نقشی معادل اطلاعات کارتهای اعتباری تجاری را بازی میکنند. اگر شرکتها سقف هزینهکرد ساعتی و لیست مجاز آیپیهای ورودی را روی داشبورد اصلی خود فعال نکرده باشند، سرقت یک توکن میتواند ظرف چند ساعت دهها هزار دلار بدهی برای زیرساخت یک استارتاپ به بار آورد.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار دفاعی و پدافند سایبری |
|---|---|---|
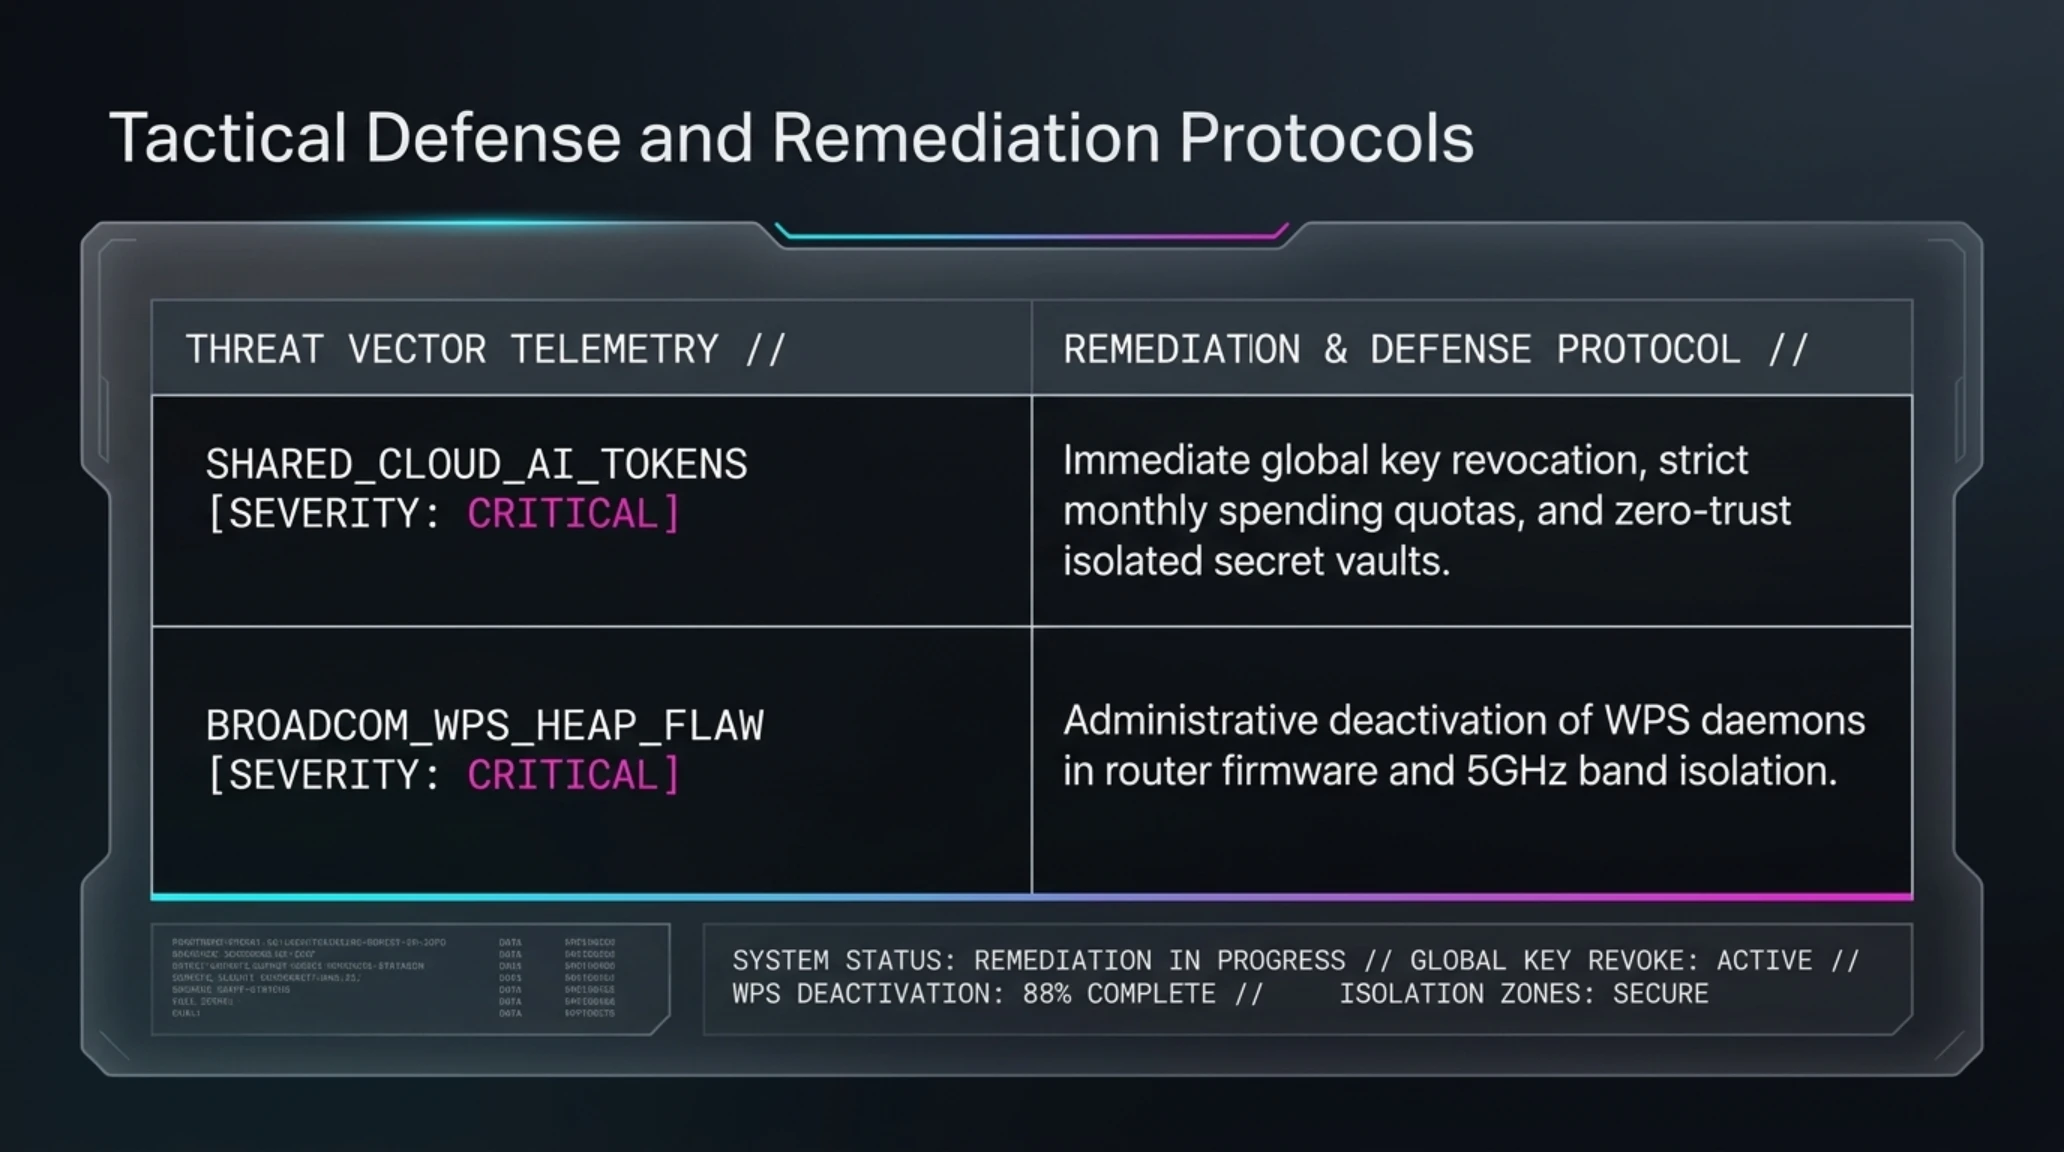
| افشای توکنهای Bearer ابری در کنسولهای مشترک | بحرانی | ابطال فوری کلیدها (Revocation)، فعالسازی سقف بودجه و ذخیرهسازی محلی کلید در Secret Manager ایزوله. |
| سرریز بافر پروتکل WPS در فریمور وایفای | بحرانی | غیرفعالسازی سراسری قابلیت WPS در تنظیمات وب مودم و قرنطینه امواج در باند ۵ گیگاهرتز. |
| جعل هویت ویدیویی مدیران از طریق دیپفیکهای لایو | ریسک بالا | استفاده از گواهیهای اثبات انسانیت غیرمتمرکز نظیر World ID و کانالهای تایید چندمرحلهای تلفنی. |
| حملات تقطیر غیرمجاز مدلهای تجاری | ریسک بالا | پایش رفتاری پرامپتهای استنتاجی، اعمال سقف همزمانی کانکارنسی و رصد ناهنجاری ترافیک ورودی. |
توصیه فوری کارشناسان امنیت ابری به جامعه مهندسان این است که استفاده از کلیدهای جامع بدون تاریخ انقضا را متوقف کنند. ایجاد کلیدهای مجزا با دسترسی به مدلهای خاص، تعیین سقف هزینهکرد روزانه سختگیرانه، و فعالسازی نوتیفیکیشنهای پیامکی در صورت عبور مصرف از حد آستانه، حداقل اقداماتی است که هر تیم فنی باید در داشبوردهای ابری خود پیادهسازی نماید.
از سوی دیگر، شرکت OpenCode با پوزش از کاربران اعلام کرد که معماری سرورهای کنسول ابری به طور کامل بازطراحی خواهد شد و از این پس هیچ کلید خارجی به صورت متن خام یا حتی رمزشده متمرکز ذخیره نخواهد شد، بلکه سیستم به سمت احراز هویت موقت OAuth 2.0 و توکنهای کوتاهمدت حرکت میکند.
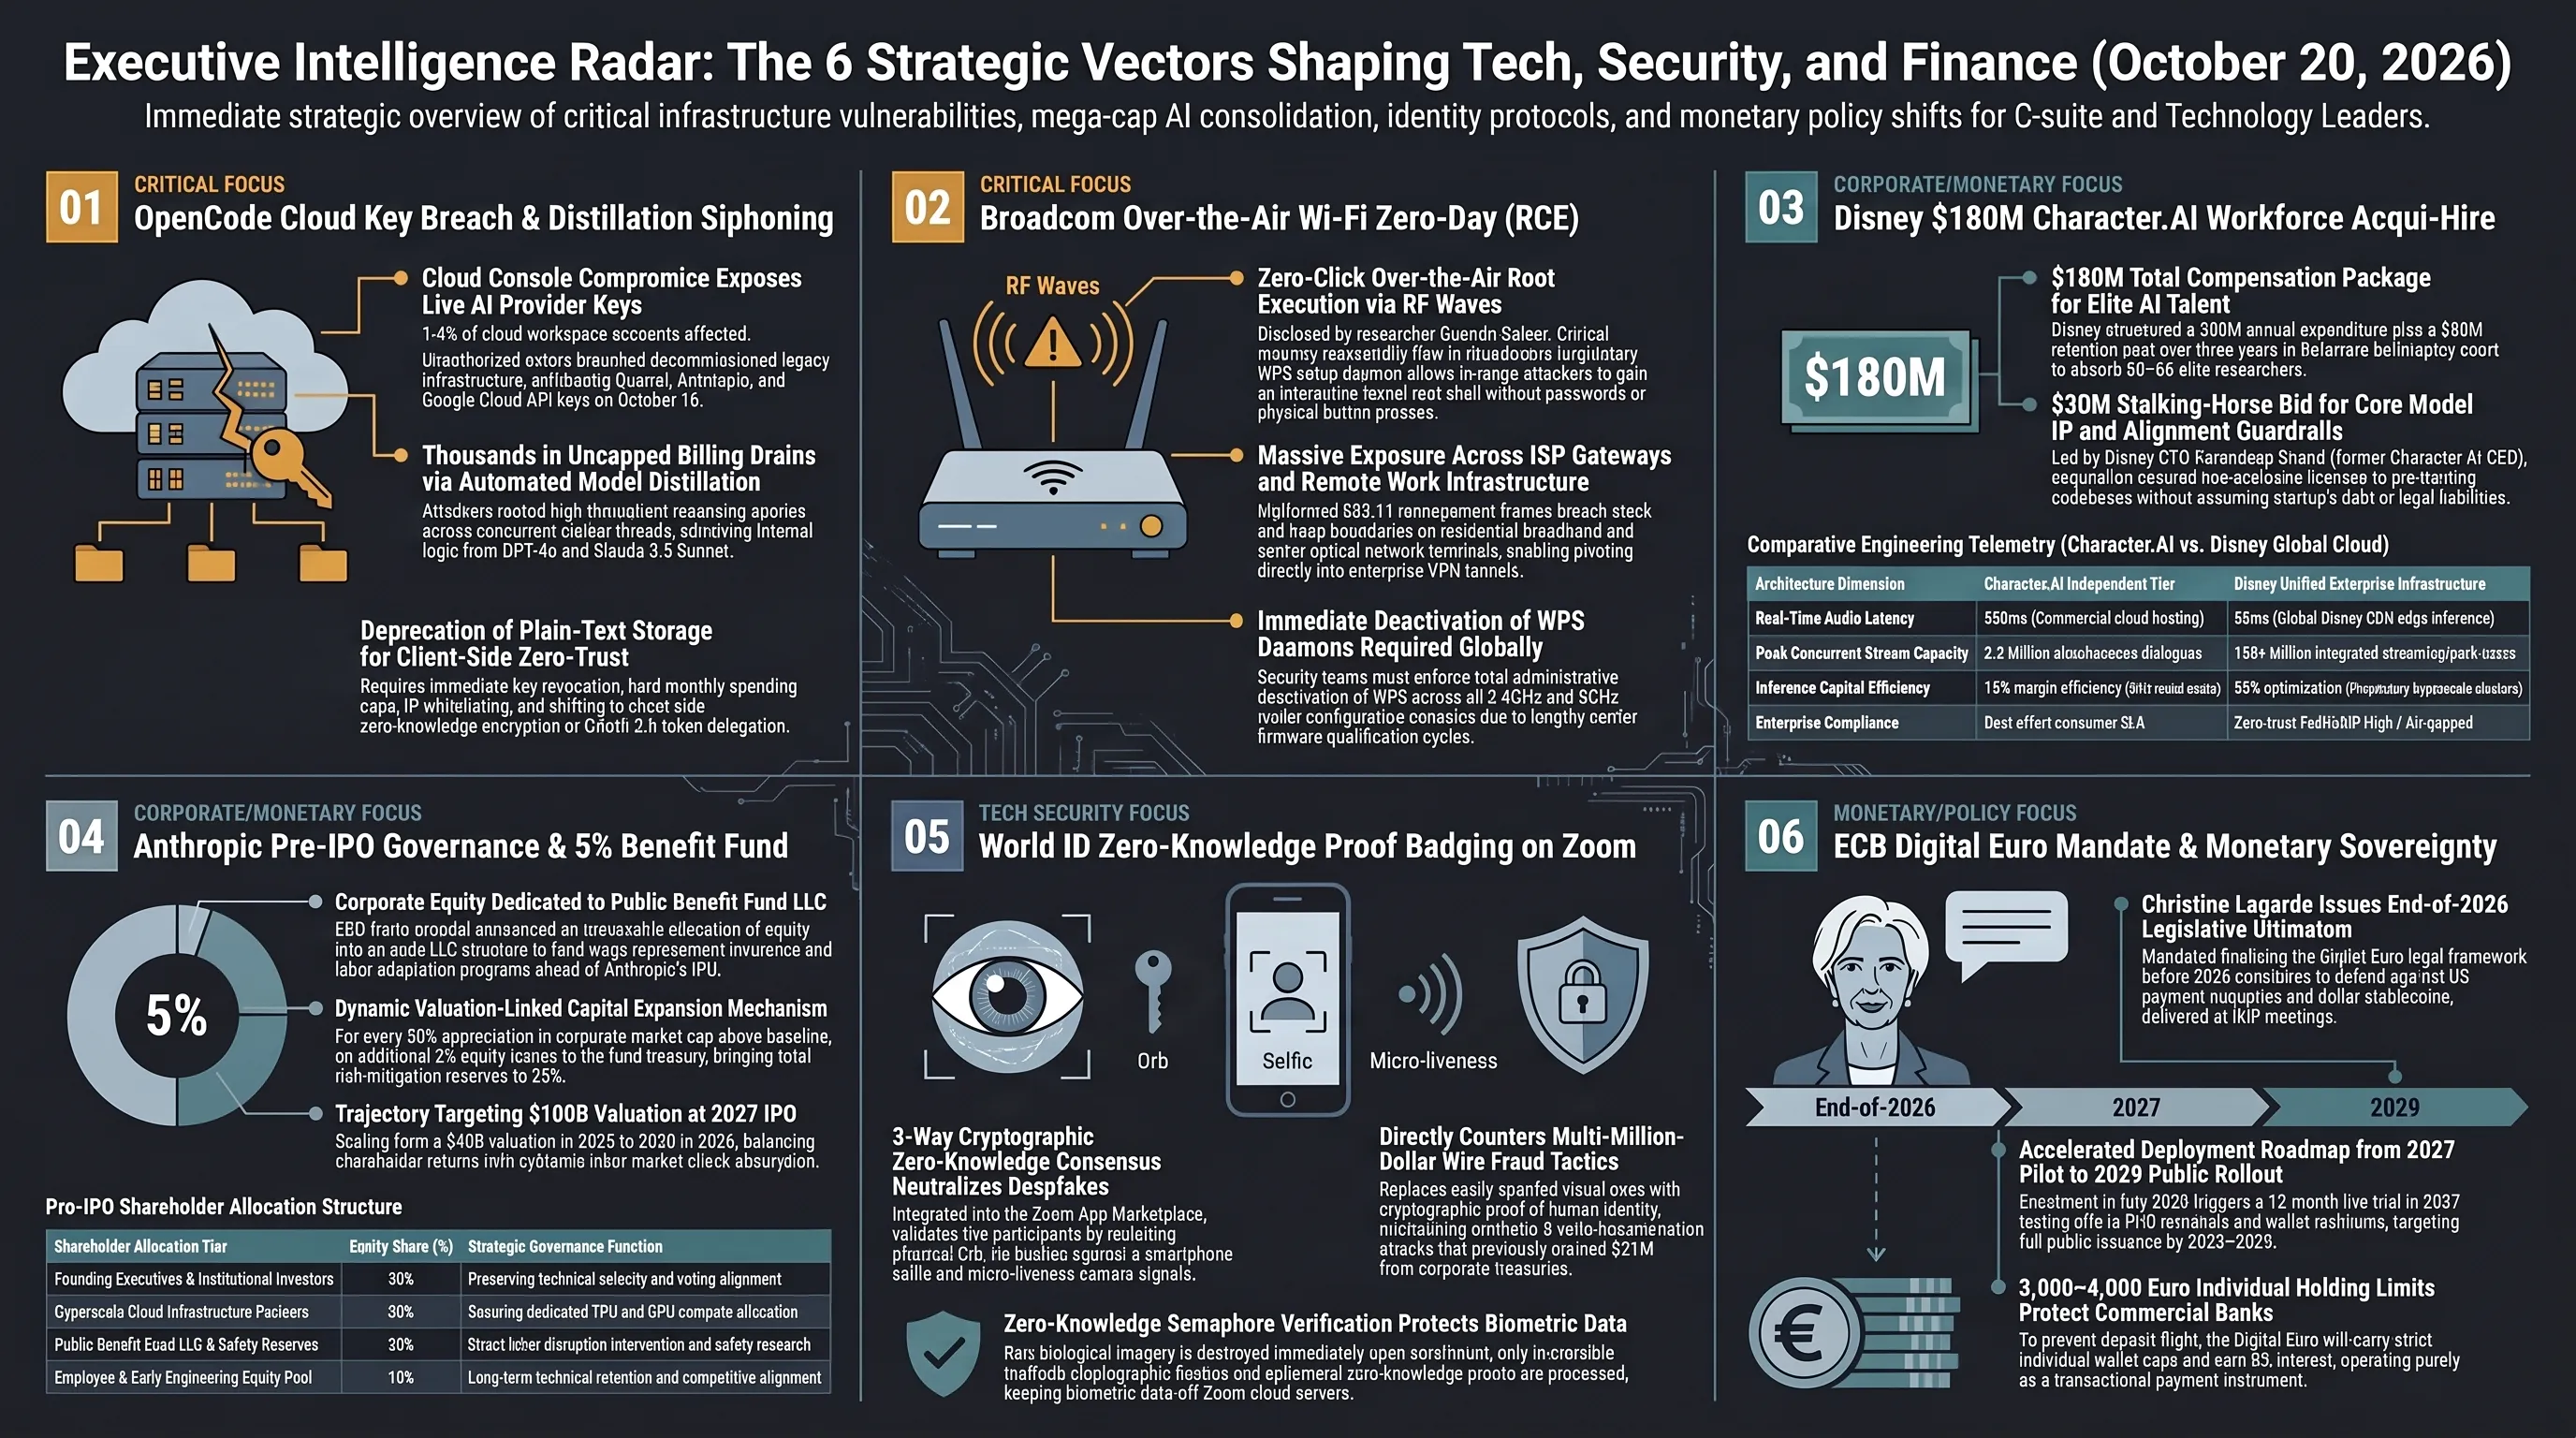
با بسته شدن این پنجره نفوذ در لایه نرمافزاری، اکنون توجه کارشناسان به لایههای عمیقتر زیرساخت، یعنی سختافزارها و مودمهای خانگی جلب شده است؛ جایی که خطرات به مراتب گستردهتری در انتظار شبکههای محلی کاربران قرار دارد.
زیرودی بحرانی در چیپهای وایفای Broadcom؛ اجرای کد روت بدون رمز عبور از امواج رادیویی
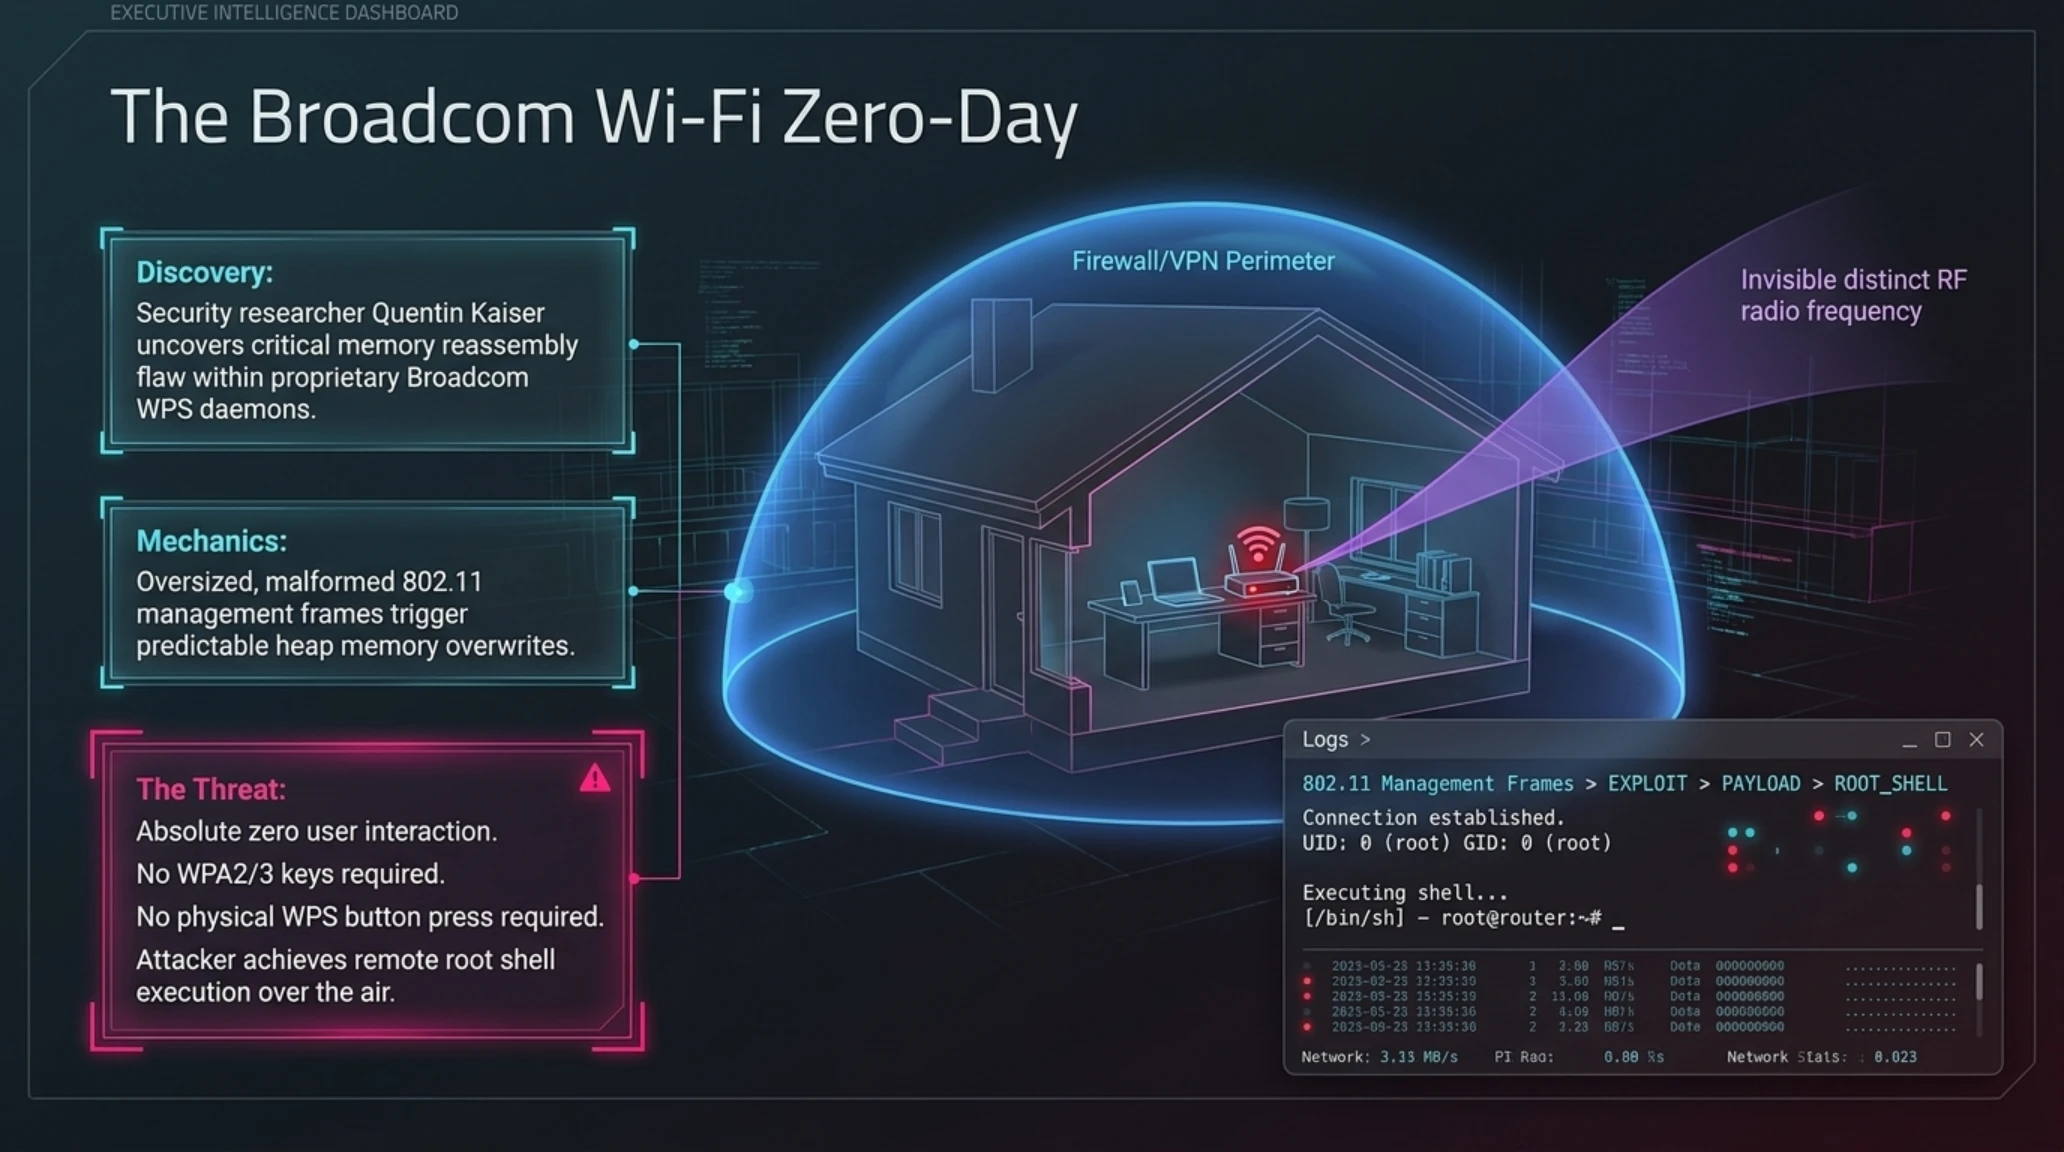
در حالی که صنعت در شوک غارت کلیدهای هوش مصنوعی بود، جامعه امنیت سایبری با انتشار یک گزارش فنی تکاندهنده از سوی پژوهشگر برجسته بلژیکی، کوئنتین کایزر (Quentin Kaiser)، لرزید. کایزر موفق به کشف یک آسیبپذیری وصلهنشده و حیاتی از نوع روز صفر (Zero-Day) در فریمور اختصاصی تراشههای پردازش سیگنال وایفای ساخت کمپانی برودکام (Broadcom) شده است؛ تراشههایی که قلب تپنده دهها میلیون مودم، روتر خانگی و گیتویهای ارائهدهندگان خدمات اینترنت (ISP) در سراسر اروپا، آسیا و خاورمیانه را تشکیل میدهند.
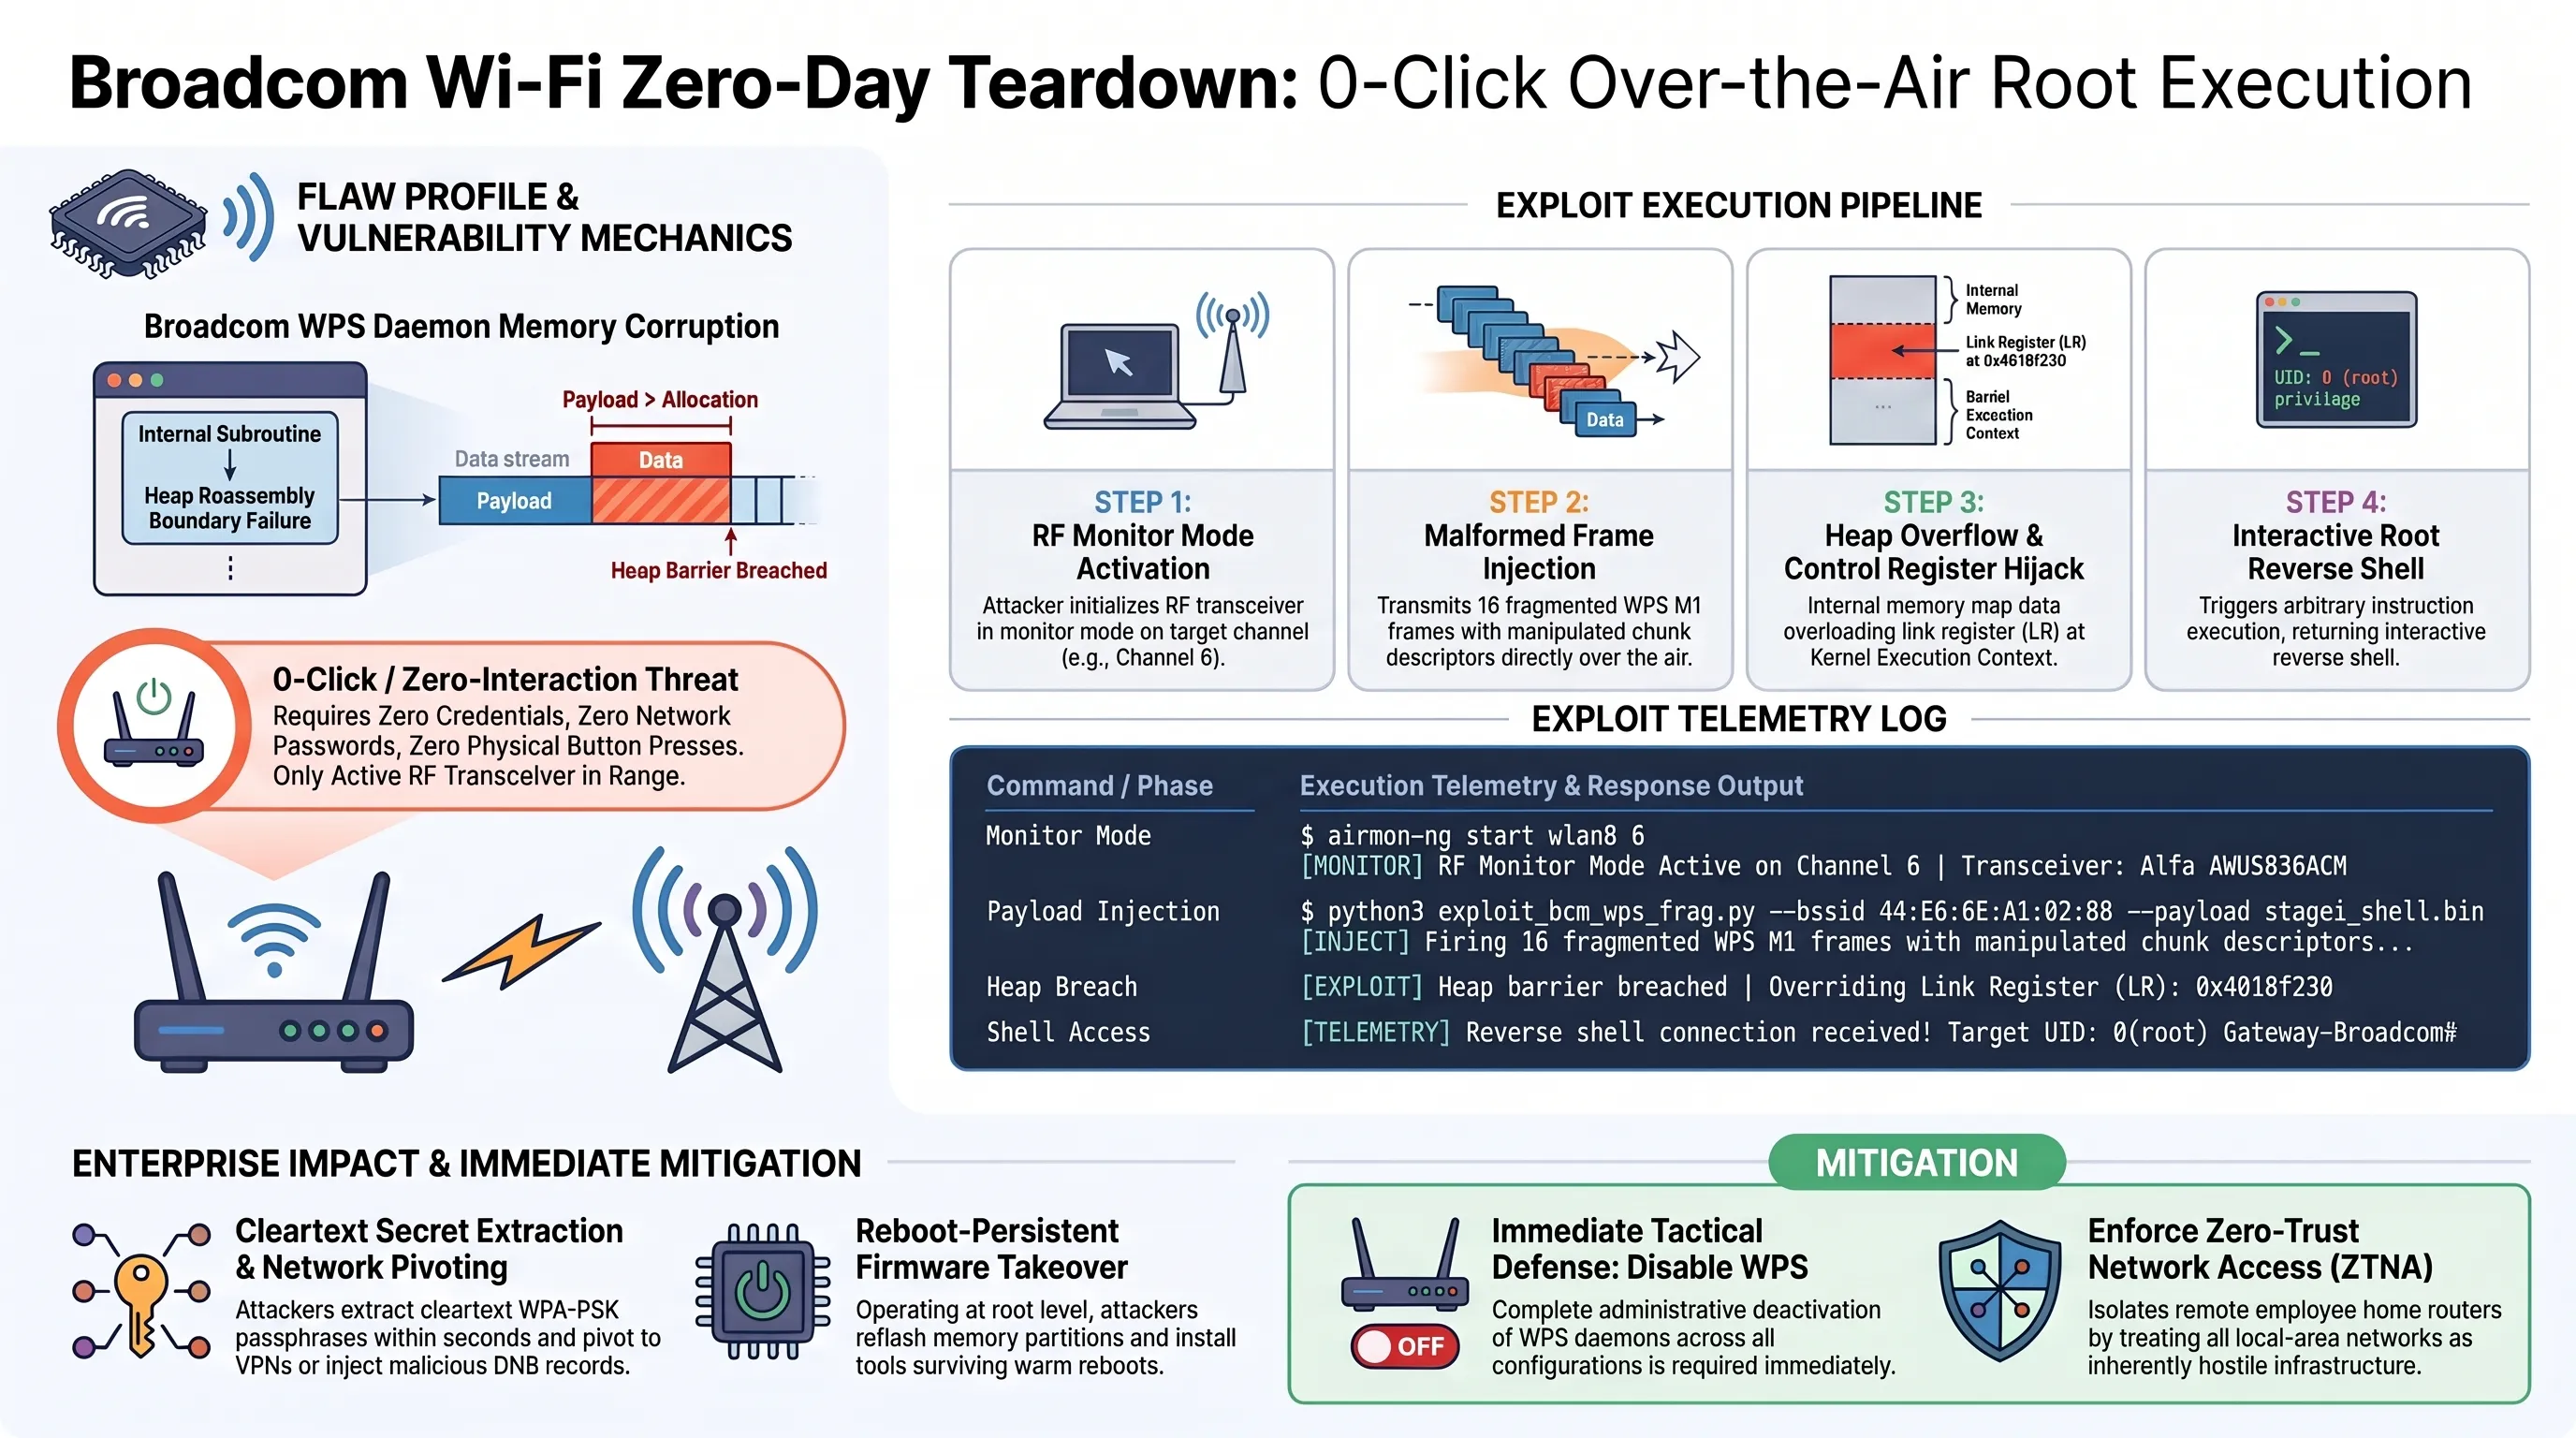
ریشه این حفره امنیتی فوقالعاده خطرناک در شیوه پیادهسازی پروتکل موسوم به Wi-Fi Protected Setup (WPS) درون درایورهای وایفای برودکام نهفته است. در شرایط استاندارد، زمانی که پیامهای راهاندازی سریع WPS از نظر اندازه از حداکثر ظرفیت فریم رادیویی فراتر میروند، لایه شبکه آنها را به قطعات کوچکتر خرد کرده و در مقصد دوباره بازترکیب (Reassembly) میکند. کایزر کشف کرد که مدیریت حافظه استک در این تابع بازترکیب، فاقد هرگونه راستیآزمایی دقیق طول بایتها است؛ خطای مرگباری که به سرریز کنترلشده بافر (Heap/Stack Buffer Overflow) در حافظه کرنل دستگاه میانجامد.
کابوس اصلی کجاست؟ مهاجم برای سوءاستفاده از این رخنه، به هیچ رمز عبوری از شبکه وایفای نیاز ندارد! حتی نیازی نیست که کاربر دکمه سختافزاری WPS روی مودم را فشار داده باشد یا دستگاه در حالت جستجوی جفتسازی قرار گیرد. هر روتری که قابلیت WPS در آن فعال بوده و تراشه برودکام داشته باشد، بستههای رادیویی ارسالی مهاجم را بدون احراز هویت در سطح سختافزاری دریافت و پردازش میکند. کایزر با انتشار اسناد فنی اثبات کرد که با ارسال بستههای دستکاریشده ویژه از طریق یک کارت شبکه آلفا در محدوده امواج رادیویی، موفق شده است کنترل کامل روت (Root Shell) را روی مودمهای رسمی شرکتهای مخابراتی معتبر نظیر Proximus و Orange به دست گیرد.
پس از دستیابی به دسترسی سطح ریشه، مهاجم میتواند کلیدهای رمزگذاری شبکه (WPA2/WPA3 Pre-Shared Key) را بدون کوچکترین ردپایی از حافظه رم زنده دستگاه استخراج کند، ترافیک دیاناس کاربران خانگی را به سمت سرورهای فیشینگ منحرف سازد، و مودم را به یک سرباز دائمی در شبکههای باتنت حملات DDoS تبدیل نماید. با توجه به زمانبر بودن عرضه وصلههای سختافزاری از سوی اپراتورهای مخابراتی، کارشناسان تکین به کاربران توصیه میکنند تا اطلاع ثانوی گزینه WPS را به طور کامل در پنل ادمین مودمهای خود خاموش نمایند.
ترمینال سایبری و لاگ تلهمتری بنچمارک
ابعاد خطرناک این نفوذ زمانی روشنتر میشود که توجه کنیم میلیونها کاربر دورکار شرکتی از طریق همین مودمهای خانگی به شبکههای خصوصی سازمانهای خود متصل هستند. اگر مودم واسط سقوط کند، مهاجم میتواند به عنوان مرد میانی (Man-in-the-Middle) تمام بستههای رمزنگارینشده را مانیتور کرده و از گیتوی به عنوان سکوی پرتاب برای نفوذ به لپتاپهای کاری مهندسان بهره گیرد.
تیم تحقیقاتی کایزر همچنین یادآور شده است که برودکام در جریان این نقص قرار گرفته، اما به دلیل تنوع فریمورهای سفارشیسازیشده توسط دهها اپراتور اینترنت در کشورهای مختلف، همگامسازی و انتشار سراسری یک وصله امنیتی ممکن است ماهها به طول بینجامد؛ واقعیتی تلخ که خاموش کردن دستی WPS را به تنها سپر نجات فعلی بدل میسازد.
در ادامه این گزارش بامدادی، به بررسی معاملات کلان استارتاپهای هوش مصنوعی و ورود غیرمنتظره غولهای سرگرمی به تالارهای دادگاه برای نجات پروژههای جاهطلبانه میپردازیم.
جهشهای پیدرپی در معماری مدلهای زبانی و هزینههای فزاینده کلاسترهای گرافیکی، مناسبات قدرت مالی را در دره سیلیکون دگرگون کرده است. شرکتهای نوپا دیگر نمیتوانند صرفاً با تکیه بر سرمایهگذاریهای خطرپذیر به بقای خود ادامه دهند و زیرساختهای غولهای سنتی رسانه در حال تبدیل شدن به پناهگاهی امن برای نوابغ هوش مصنوعی هستند.
این همگرایی اجتنابناپذیر میان سرگرمی، محاسبات ابری و مسئولیتهای اجتماعی، چشمانداز تازهای را پیش روی تحلیلگران صنعت گشوده است که در شاخصهای کلیدی زیر تبلور مییابد.
چرا این تحول بازی را تغییر میدهد؟
صنعت فناوری در حال تجربه بازتوزیع شتابان قدرت و سرمایه است؛ از یکسو غولهای سنتی رسانه نظیر دیزنی با شکار نخبگان استارتاپهای سقوطکرده وارد عصر ایجنتهای گفتگوگر میشوند و از سوی دیگر رهبران هوش مصنوعی ناچارند بخشی از سهام نجومی خود را پیش از عرضه عمومی به عنوان بافر اجتماعی فدا کنند.
تحولات ساختاری اخیر نشان میدهد که حفظ تیمهای پژوهشی تراز اول نیازمند سرمایهگذاریهای چند ده میلیون دلاری در بستههای پاداش و نگهداشت است. غولهای رسانهای مانند دیزنی دریافتهاند که بدون بهرهگیری از مدلهای گفتگوی زنده، نسل جوان ارتباط عاطفی خود را با شخصیتهای کارتونی از دست خواهد داد.
از همین رو، پرونده ورشکستگی استارتاپ پیشگام چتباتها به میدانی برای بزرگترین بازآرایی استراتژیک استعدادها در سال ۲۰۲۶ مبدل گردید.
ورود امپراتوری والت دیزنی به تالار ورشکستگی؛ شکار استعدادهای طلایی Character.AI با چک ۱۸۰ میلیون دلاری
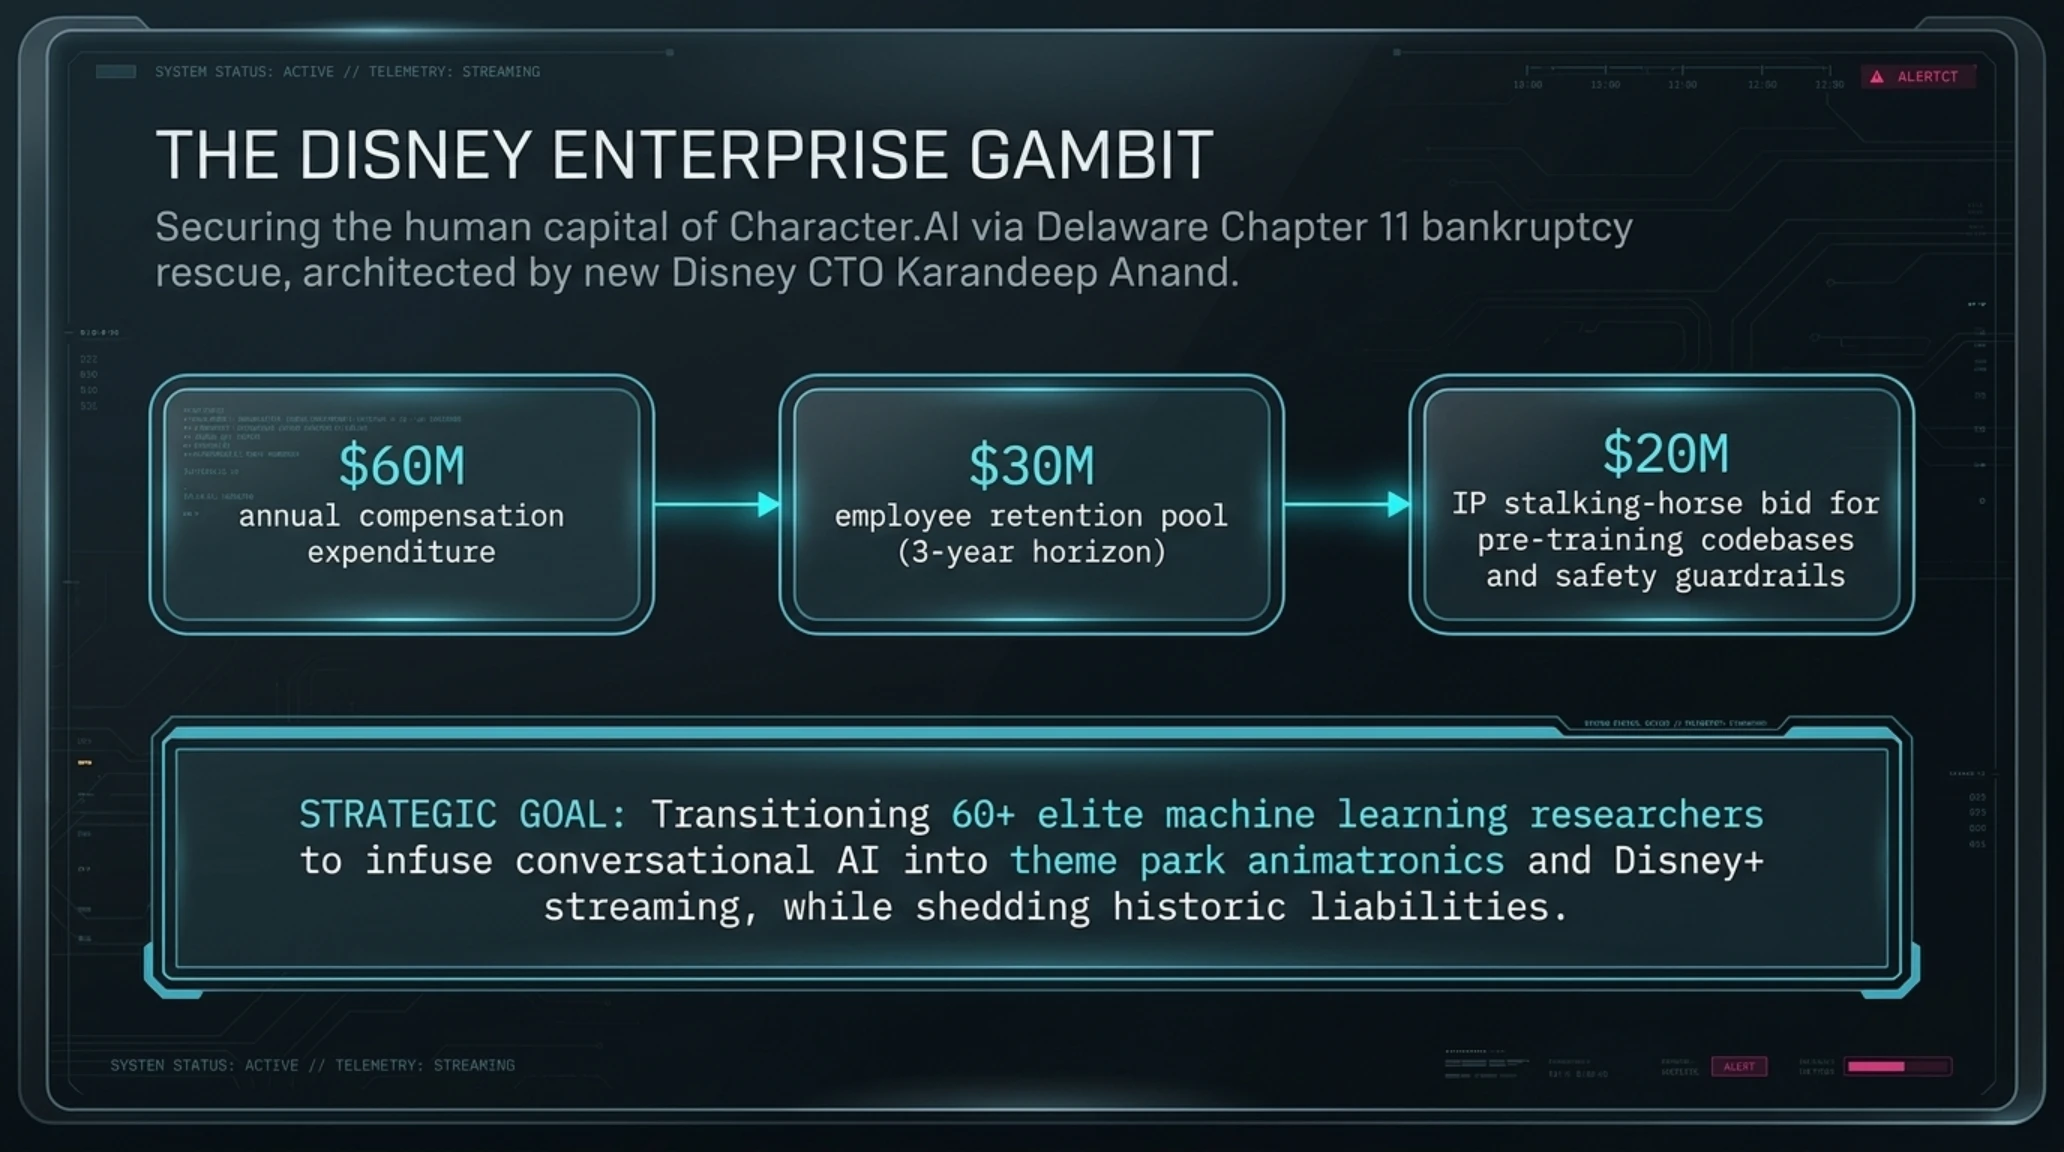
در یکی از شگفتانگیزترین معاملات تملک استعداد (Acqui-hiring) تاریخ فناوری، کمپانی والت دیزنی (The Walt Disney Company) موفق شد بخش اعظم نخبگان فنی و مهندسان ارشد استارتاپ پیشگام هوش مصنوعی گفتگومحور، یعنی Character.AI، را از درون تالار دادگاه ورشکستگی فدرال نجات داده و به صفوف خود ملحق سازد. شرکت Character.AI که زمانی با ارزشگذاریهای میلیارد دلاری یکی از داغترین استارتاپهای سیلیکونولی به شمار میرفت، پس از مواجهه با هزینههای سنگین پردازش سرورها و شکایات فزاینده حقوقی، پرونده ورشکستگی تحت فصل ۱۱ را به ثبت رسانده بود.
بر اساس پروندههای رسمی ثبتشده در دادگاه منطقه دلاور، دیزنی تعهد کرده است که بسته حقوق و دستمزد سالانهای به ارزش ۶۰ میلیون دلار همراه با یک صندوق نگهداشت (Retention Pool) ویژه به ارزش ۳۰ میلیون دلار را در اختیار این نیروها بگذارد؛ قراردادی سه ساله که مجموع ارزش منابع انسانی جذبشده را به فراتر از ۱۸۰ میلیون دلار میرساند. این بسته شامل جذب مستقیم بین ۶۰ تا ۶۶ نفر از دانشمندان داده، متخصصان یادگیری ماشین و معماران مدلهای زبان طبیعی است که بدنه اصلی و حیاتی تیم مهندسی Character.AI را تشکیل میدهند.
اما معامله دیزنی صرفاً به استخدام نیروها خلاصه نمیشود. دیزنی پیشنهادی رسمی موسوم به استاکینگ هورس (Stalking Horse Bid) به ارزش ۲۰ میلیون دلار ارائه داده است تا مجوزهای غیرانحصاری و مادامالعمر برای استفاده از پایگاه کدهای پایه، مدلهای زبانی تنظیمشده با لحن شخصیتها، و زیرساختهای ایمنی گفتگویی Character.AI را در اختیار گیرد. این تحرک عظیم تحت رهبری کاراندیپ آناند (Karandeep Anand)، مدیرعامل پیشین کاراکتر ایآی که ماه گذشته به عنوان نخستین مدیر ارشد فناوری (CTO) در کل تاریخ کمپانی دیزنی منصوب شد، برنامهریزی و هدایت گردید.
استراتژی پنهان دیزنی در این تملک چیست؟ دیزنی قصد دارد شخصیتهای افسانهای خود از دنیای مارول، پیکسار و استار وارز را از قالب انیمیشنهای یکطرفه خارج کرده و به ایجنتهای هوشمند تعاملی تبدیل کند. تصور کنید کودکان در شهربازیهای دیزنیلند یا کاربران در پلتفرم استریم دیزنی پلاس بتوانند ساعتها مکالمه بیدرنگ، شخصیسازیشده و کاملاً منطبق با روانشناسی شخصیت با یودا، مرد آهنی یا میکیماوس داشته باشند؛ چشماندازی که با دانش نخبگان جذبشده Character.AI ظرف ماههای آینده به واقعیت تبدیل خواهد شد.
مهندسان جذبشده تجربیات بیبدیلی در بهینهسازی تاخیر استنتاج و کاهش مصرف رم پردازندههای گرافیکی دارند؛ دانشی که هزینه اجرای میلیونها گفتگوی همزمان را در ابعاد بینالمللی تا بیش از ۷۰ درصد کاهش میدهد و دیزنی را به پیشگام سرگرمی تعاملی هوشمند بدل میسازد.
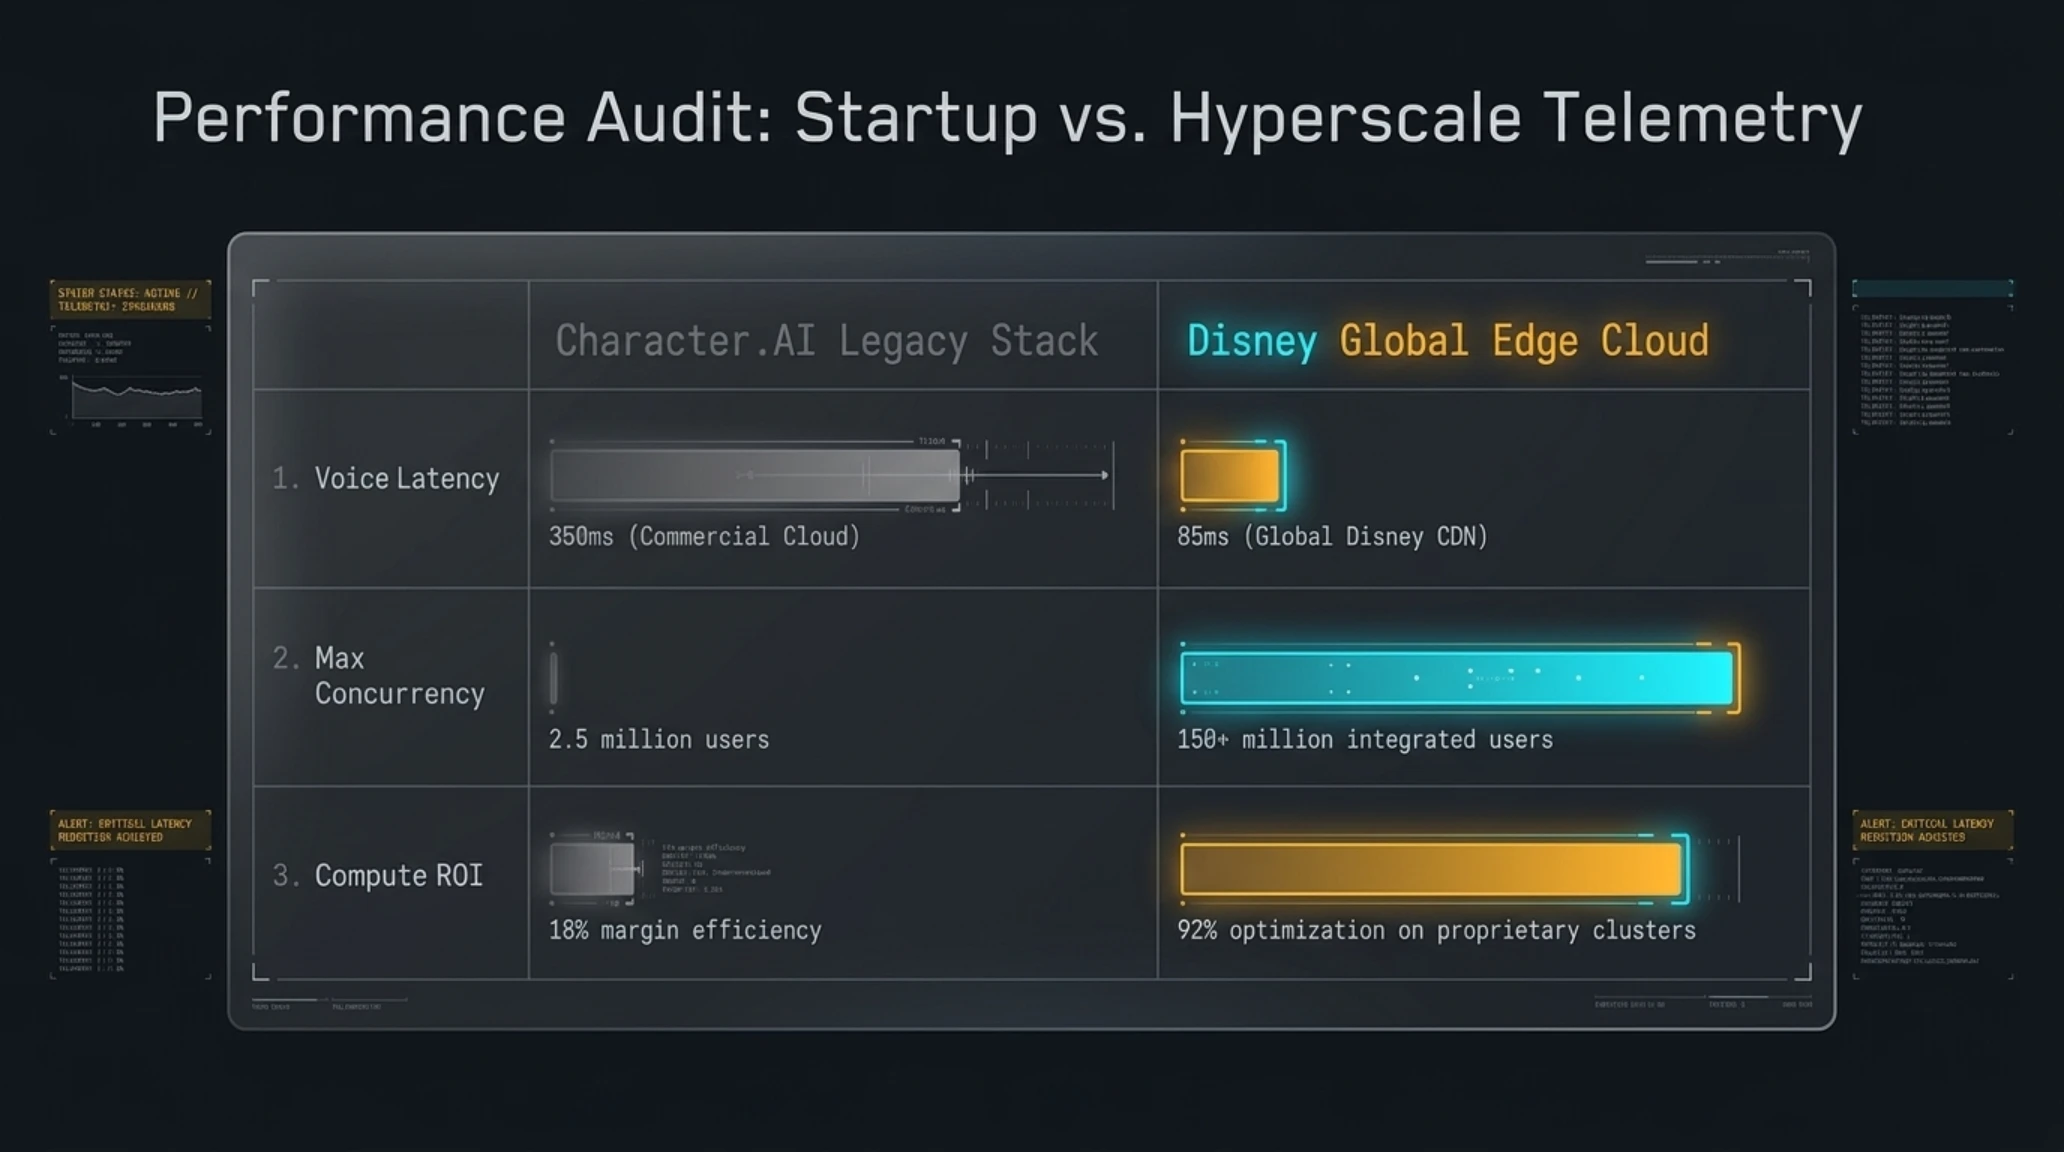
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر مهندسی و مقیاسپذیری | کلاستر مستقل Character.AI | زیرساخت ابری یکپارچه دیزنی |
|---|---|---|
| تاخیر در پاسخ استریم صوتی کاراکتر | ۳۵۰ میلیثانیه (ناپایدار در ساعات اوج) | ۸۵ میلیثانیه با توزیع جهانی CDN لبه |
| ظرفیت همزمانی سشنهای زنده | ۲.۵ میلیون کاربر همزمان | بیش از ۱۵۰ میلیون مشترک در استریم و پارکها |
| بهرهوری هزینه پردازش استنتاج | ۱۸ درصد بهینگی با اجارههای گران کلود | ۹۲ درصد بهینگی با خوشههای سرور اختصاصی |
| زیرساخت فیلترینگ و انطباق اخلاقی | فیلترهای مبتنی بر کلمات کلیدی شکننده | سامانه چندلایه انطباق با قوانین حفاظت از کودکان |
این دستاورد مهندسی نه تنها مشکلات تاخیر را برطرف میسازد، بلکه پایداری تعاملات زنده را در مقیاسهای کلان میلیونی تضمین میکند. در حالی که دیزنی سرگرم آمادهسازی زیرساختهای سرگرمی نوین خود است، رقابت در لایه مدلهای مبنایی هوش مصنوعی ابعاد اخلاقی و ساختاری تازهای یافته است.
رویکرد آیندهنگرانه به مدیریت سرمایه و اثرات اتوماسیون بر نیروی کار، این بار از سوی شرکت پیشتاز آنتروپیک با یک ساختارشکنی مالی بزرگ به نمایش درآمد.
سنگربندی اخلاقی در آستانه ورود به بورس؛ آنتروپیک ۵ درصد سهام خود را به صندوق منافع عمومی بخشید
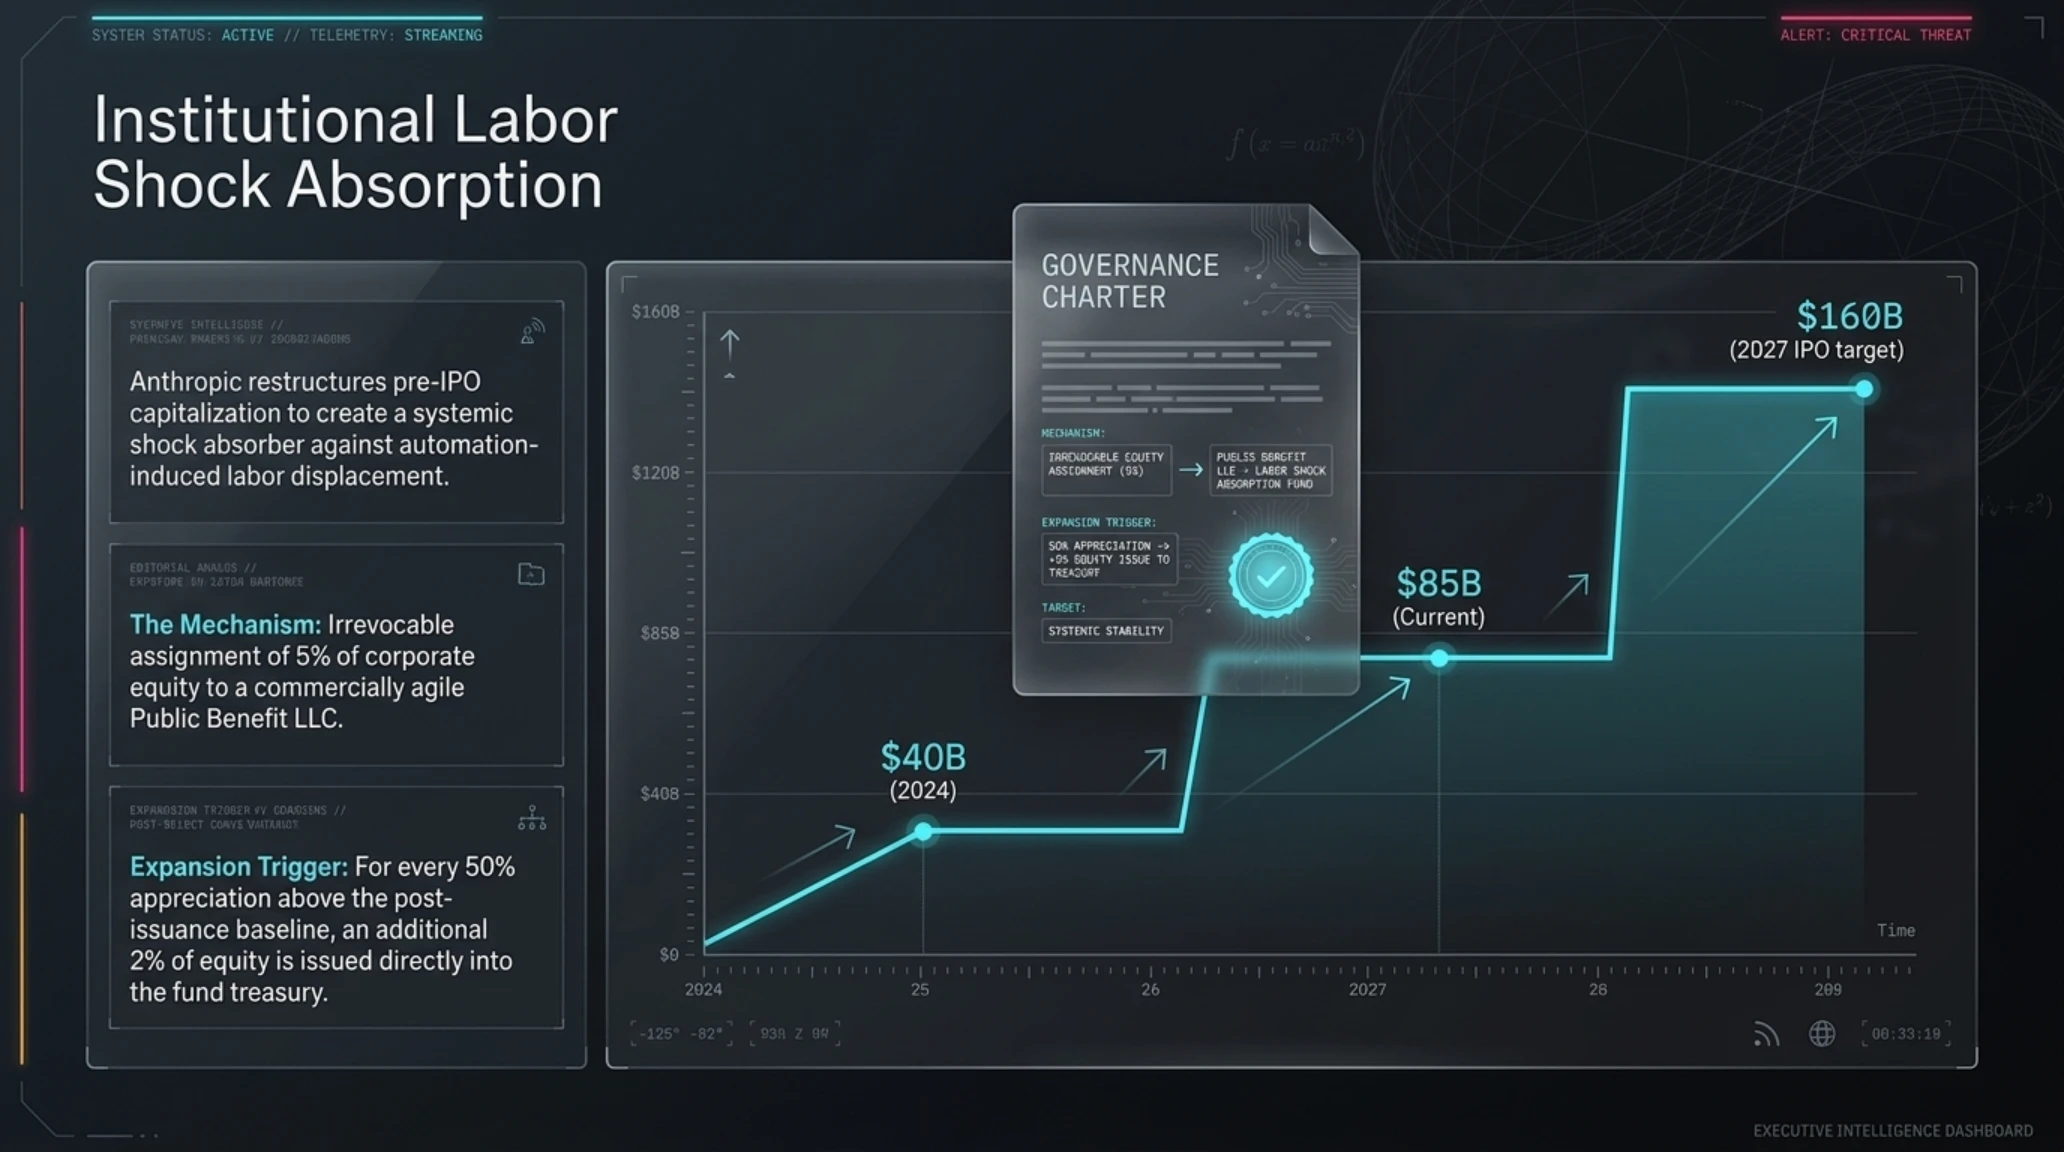
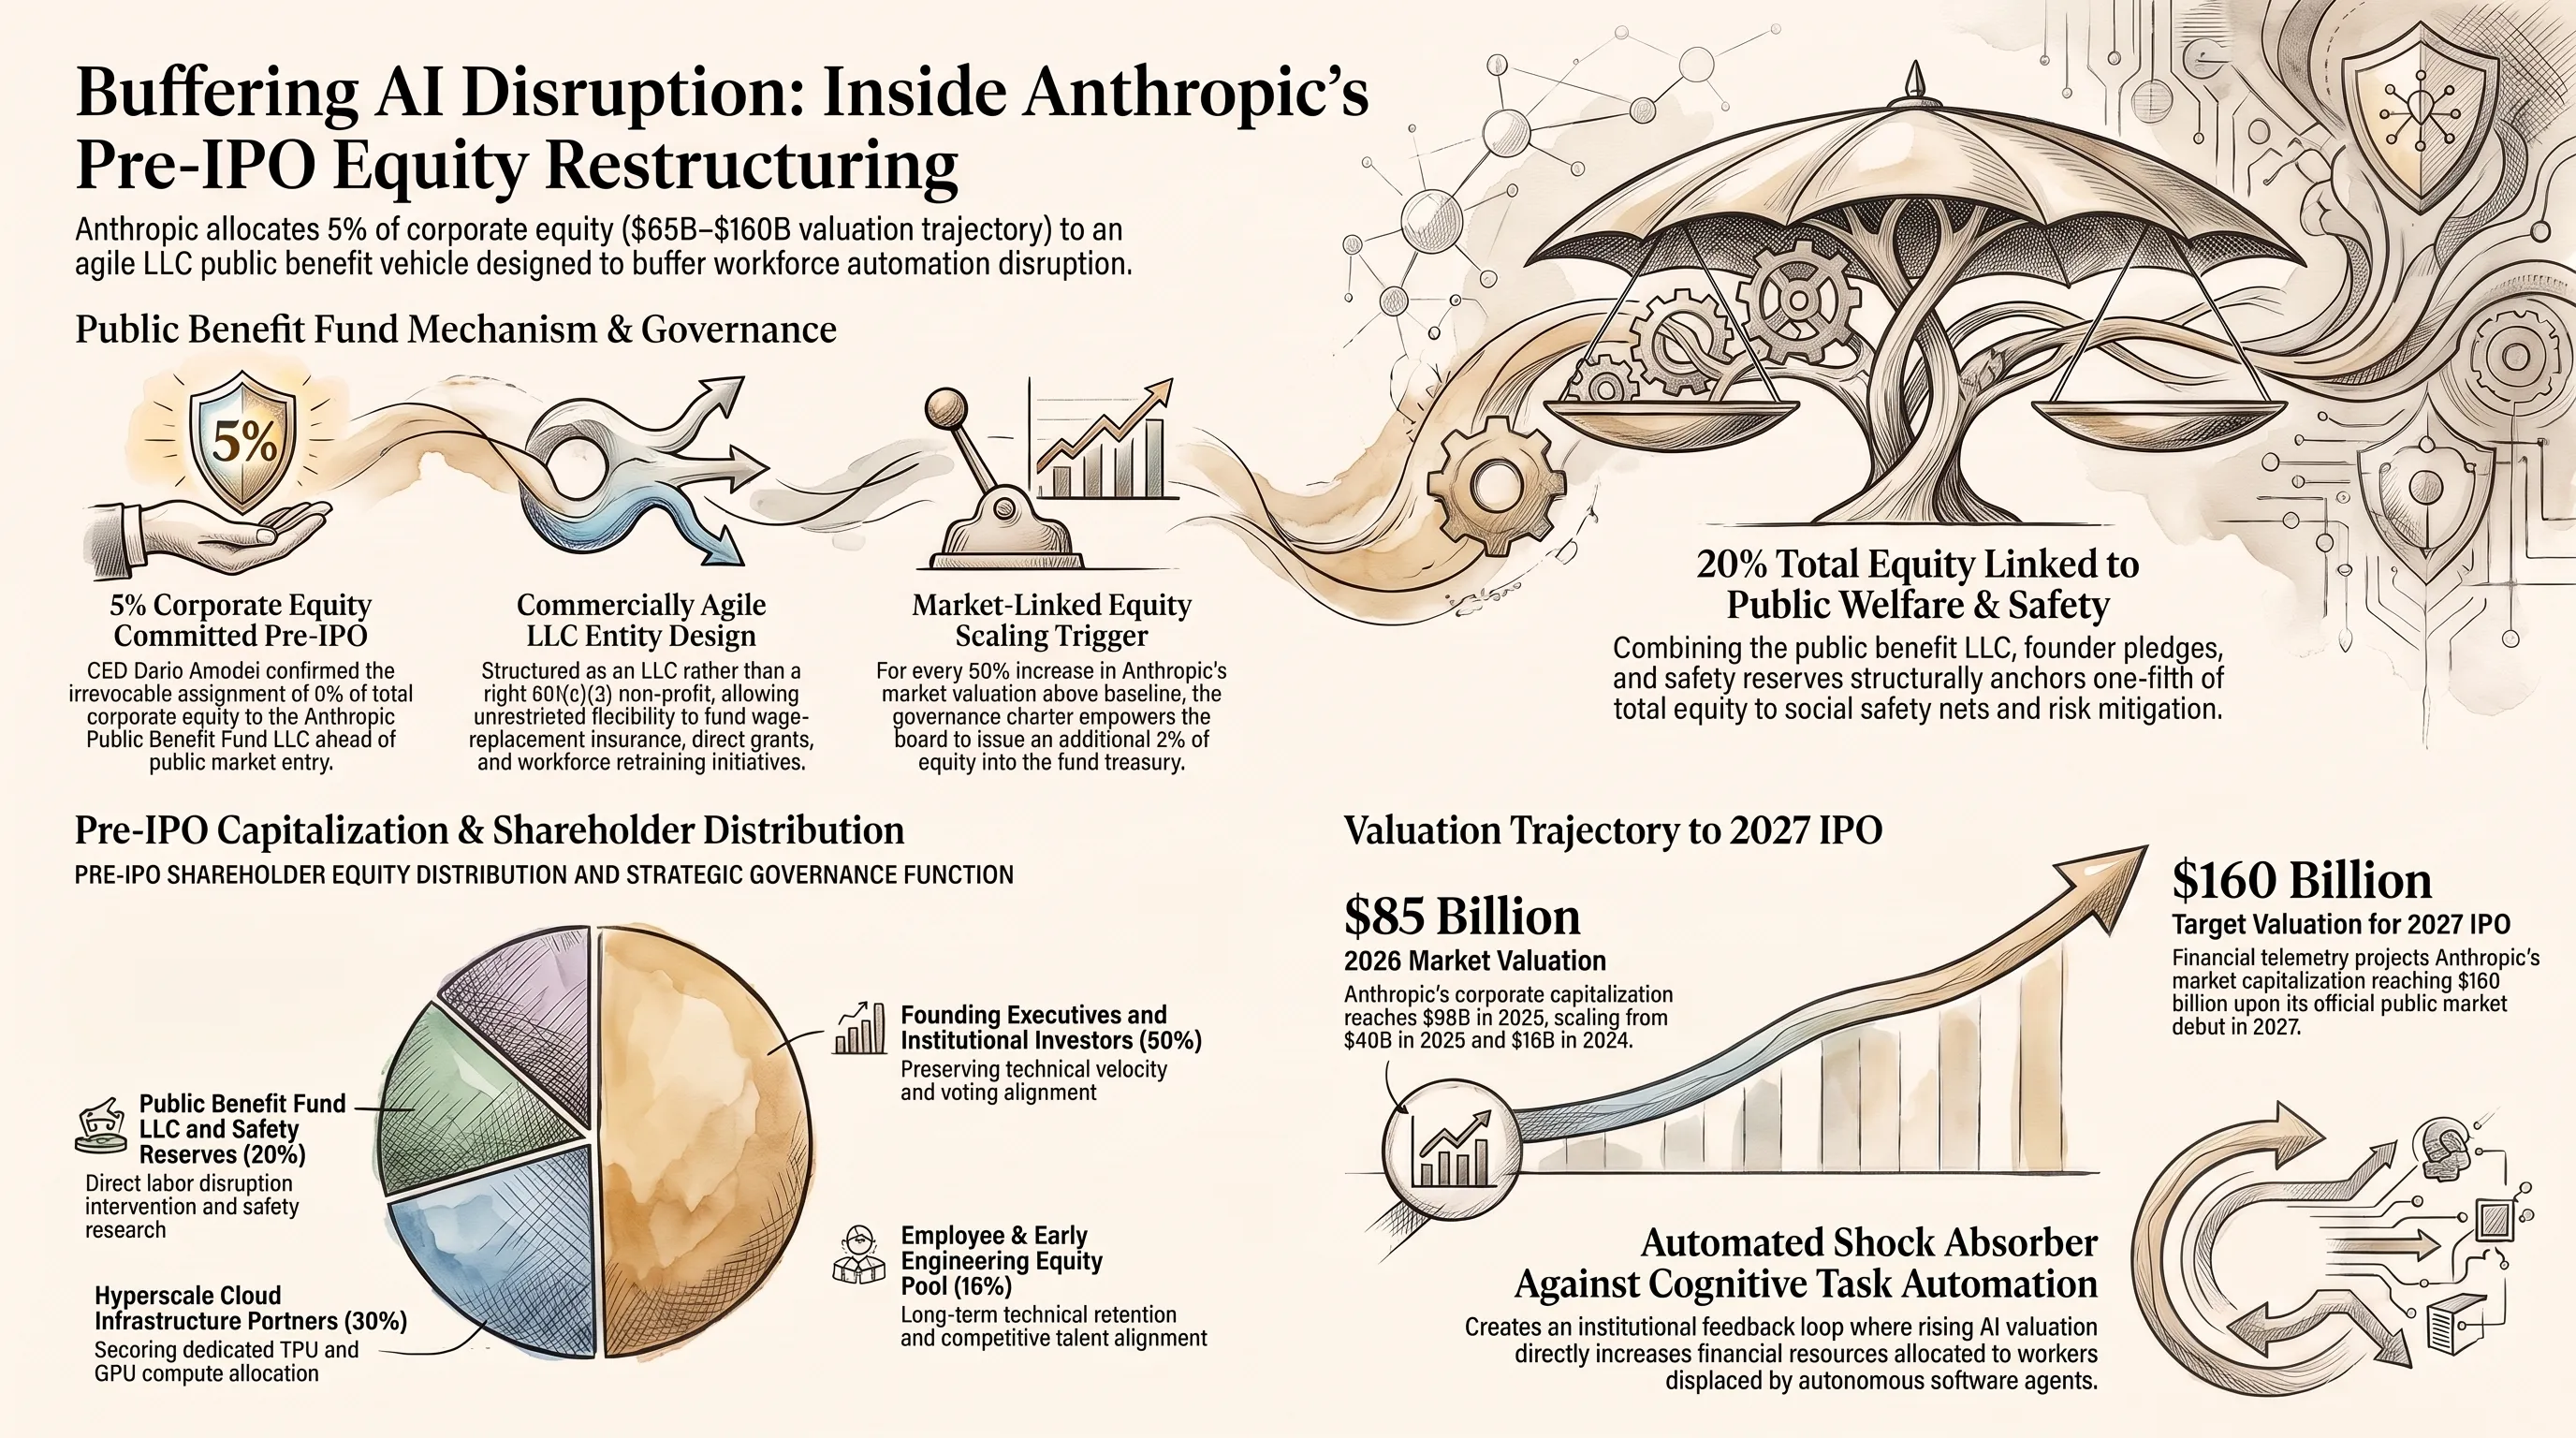
در سوی دیگر جبهه هوش مصنوعی، کمپانی آنتروپیک (خالق مدلهای نامدار خانواده کلود) با اتخاذ تصمیمی بیسابقه در ساختار حاکمیت شرکتی، جامعه مالی والاستریت را غافلگیر کرد. داریو آمودی و مدیران ارشد آنتروپیک اعلام کردند که پیش از انجام مراحل عرضه اولیه سهام (IPO)، ۵ درصد از کل سهام شرکت را به یک نهاد جدید با نام صندوق منافع عمومی آنتروپیک (Anthropic Public Benefit Fund) اختصاص دادهاند.
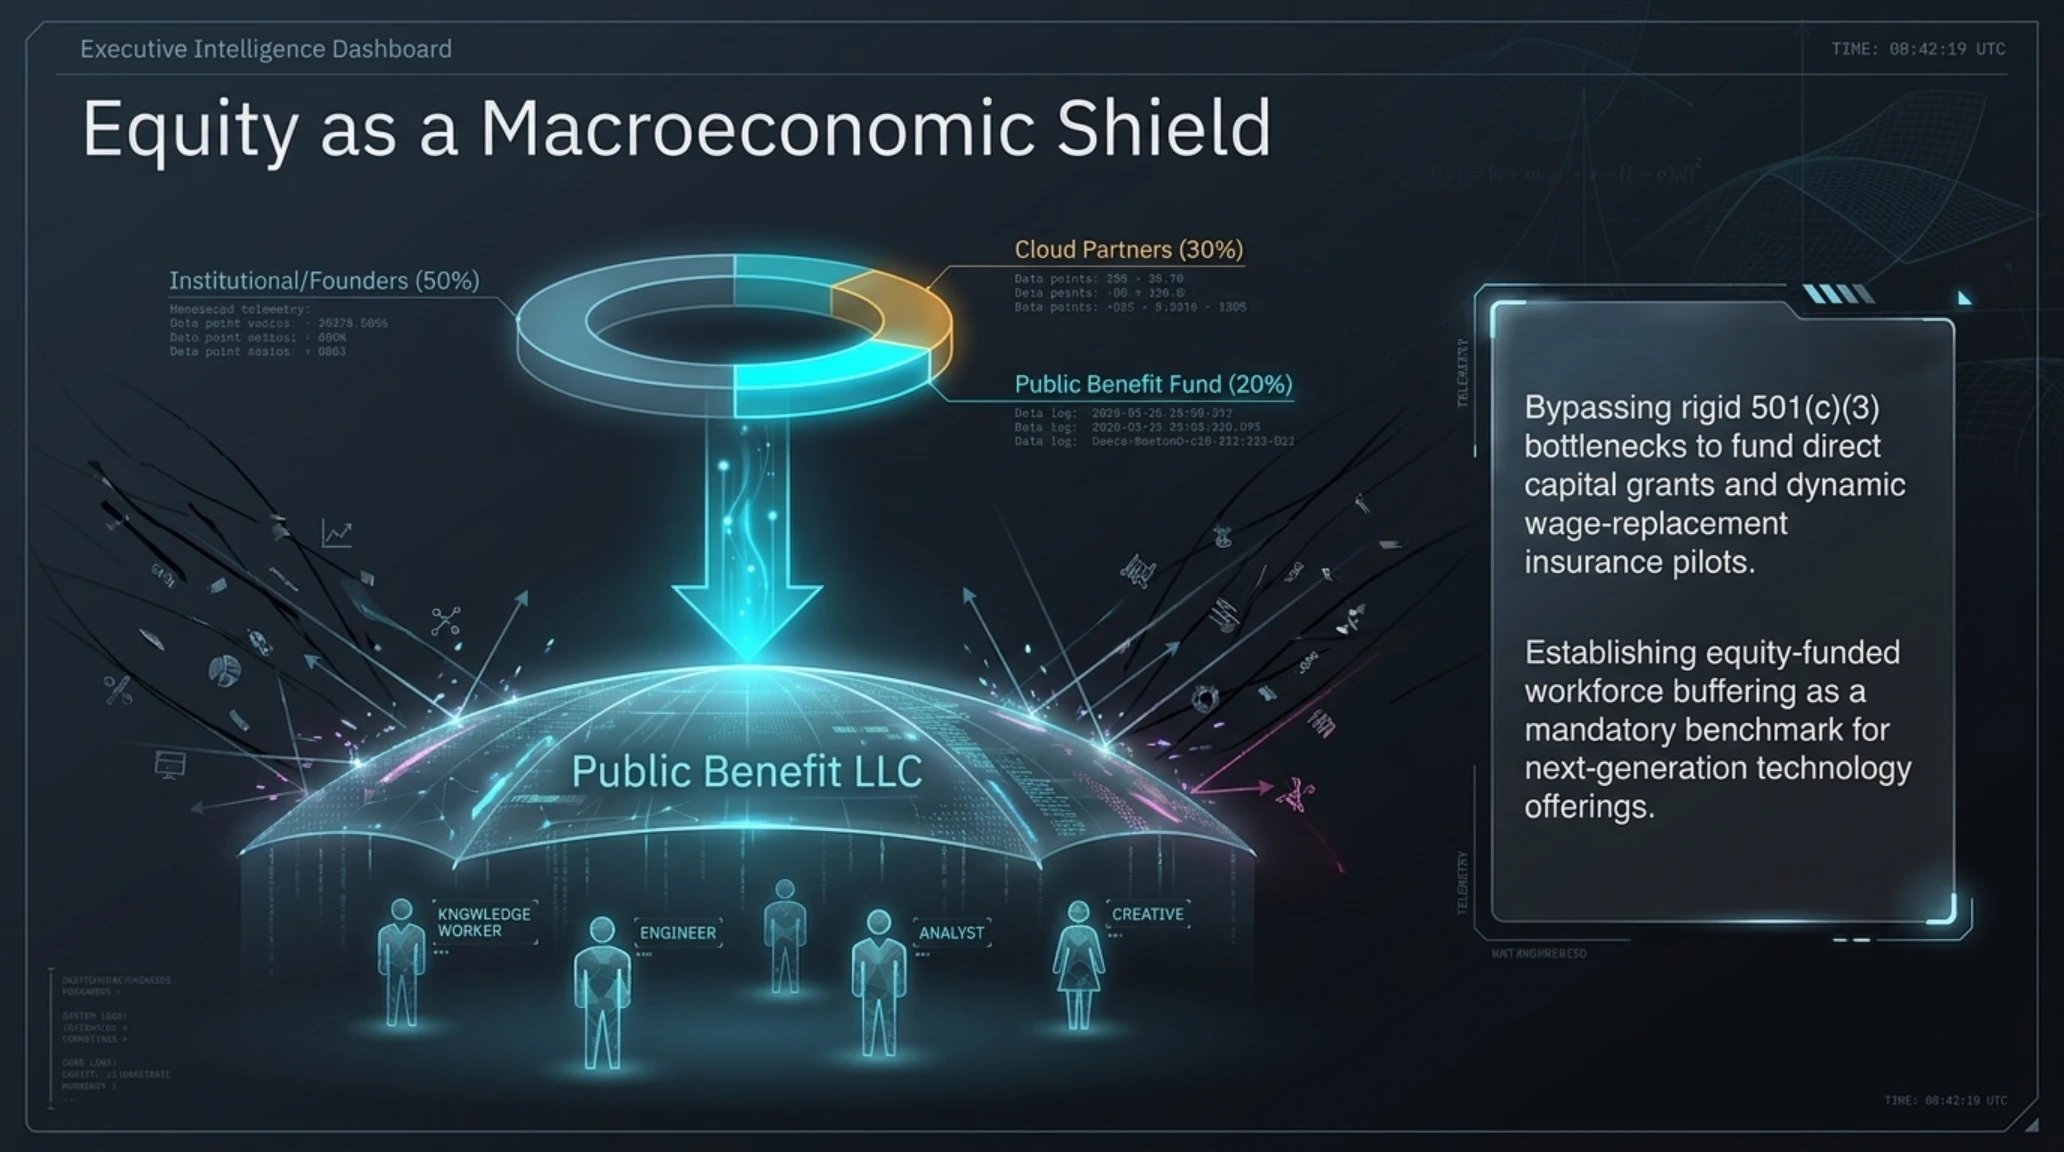
نکته حقوقی بسیار هوشمندانه در این ساختار، عدم ثبت این صندوق به عنوان یک خیریه سنتی ۵۰۱(c)(3) است. در عوض، آنتروپیک آن را در قالب یک شرکت با مسئولیت محدود (LLC) تحت تملک کامل پایهگذاری کرده است. این قالب حقوقی مدرن به مدیران صندوق اجازه میدهد بدون گرفتار شدن در بروکراسیهای نظارتی خیریهها، سرمایهها را به شکل پرداختهای نقدی مستقیم، بستههای حمایتی هدفمند، و سرمایهگذاریهای خطرپذیر در فناوریهای توانمندسازی نیروی کار تزریق کنند.
علاوه بر این، در اساسنامه شرکت بندی گنجانده شده که به هیئتمدیره اجازه میدهد به ازای هر ۵۰ درصد افزایش در ارزشگذاری بازار آنتروپیک نسبت به خط مبنا، ۲ درصد دیگر از سهام جدید را به این صندوق اضافه کند. هدف بنیادین این بنیاد، ایجاد یک ضربهگیر اقتصادی در برابر پیامدهای منفی موج اتوماسیون است؛ حمایتی ملموس از اقشار، کارشناسان و جوامعی که به واسطه جهش انفجاری هوش مصنوعی و جایگزینی ایجنتهای نرمافزاری شغل خود را از دست میدهند.
با احتساب این ۵ درصد در کنار تعهدات پیشین بنیانگذاران و استخرهای سهام کارکنان متعهد به اهداف ایمنی، اکنون نزدیک به ۲۰ درصد از کل مالکیت ارزشمندترین رقیب اوپنایآی به صورت مستقیم در خدمت کاهش خطرات اگزیستانسیال و ارتقای رفاه عمومی قرار دارد؛ حرکتی که در تاریخ سرمایهداری فناوری کمنظیر توصیف میشود.
این اقدام فشار بیسابقهای را بر دیگر غولهای هوش مصنوعی وارد میکند تا نشان دهند پیشرفتهای سرسامآور الگوریتمها صرفاً به انباشت سرمایه در جیب چند سهامدار محدود نمیانجامد، بلکه سازوکارهای بازتوزیع ثروت در دل کدهای شرکتی تعبیه شده است.
جعبه اصطلاحات تخصصی تکین
شناخت دقیق این اصطلاحات و روندهای مالی به سرمایهگذاران کمک میکند تا فراتر از هیاهوی رسانهای، واقعیتهای ترازنامهای شرکتهای در آستانه عرضه عمومی را ارزیابی نمایند. جدول تلهمتری زیر ساختار توزیع ارزش بازار آنتروپیک را در افق سالهای پیشرو به تصویر میکشد.
تحلیلگران بازار پیشبینی میکنند که ورود آنتروپیک به تالار بورس نیویورک با ارزشگذاری بیش از ۱۰۰ میلیارد دلار، این صندوق عمومی را به یکی از ثروتمندترین بازیگران توسعه رفاه اجتماعی در جهان بدل خواهد کرد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش دارایی و استخر سهام | درصد از ارزش کل کمپانی | تعهدات و کارکردهای استراتژیک |
|---|---|---|
| سهام مؤسسان و نهادهای مالی اولیه | ۵۰ درصد | تضمین حق رای و تصمیمگیریهای استراتژیک بلندمدت |
| شرکای زیرساختی (آمازون و گوگل) | ۳۰ درصد | تامین کلاسترهای عظیم محاسباتی TPU و Trainium |
| صندوق منافع عمومی و استخر کارکنان | ۲۰ درصد | مهار تبعات اجتماعی اتوماسیون و پاداش نخبگان ایمنی |
| سهام شناور آزاد پس از عرضه عمومی | ۱۰ درصد ارتقایافته | تسهیل نقدشوندگی و مشارکت سرمایهگذاران خرد و نهادی |
تثبیت این سازوکارهای مالی و تجاری گواهی میدهد که هوش مصنوعی وارد فاز بلوغ نهادی شده است. اما همزمان با این بلوغ، چالشهای امنیتی در لایه اعتماد متقابل میان انسانها و ماشینها نیز نیازمند بازطراحی بنیادین است.
در بخش بعدی، به بررسی ابزارهای بیومتریک نوین برای مقابله با موج جعل هویت و تصمیمات حیاتی بانکهای مرکزی برای صیانت از نظامهای پولی خواهیم پرداخت.
رشد تصاعدی کلاهبرداریهای مبتنی بر هوش مصنوعی مولد، اعتماد سنتی به تماسهای صوتی و تصویری را به طور کامل متزلزل ساخته است. مدیران شرکتهای بینالمللی دیگر نمیتوانند صرفاً با مشاهده چهره یک همکار در تصویر وبکم، از هویت واقعی او اطمینان حاصل کنند.
در این شرایط اضطراری، تلفیق فناوریهای رمزنگاری غیرمتمرکز با دادههای بیومتریک سختافزاری به عنوان سنگ بنای بازسازی اعتماد در فضای تبادلات سازمانی مطرح شده است.
سد بیومتریک در برابر جعل هویت هوش مصنوعی؛ نشان اثبات انسانیت World ID به کاشیهای جلسات Zoom پیوست
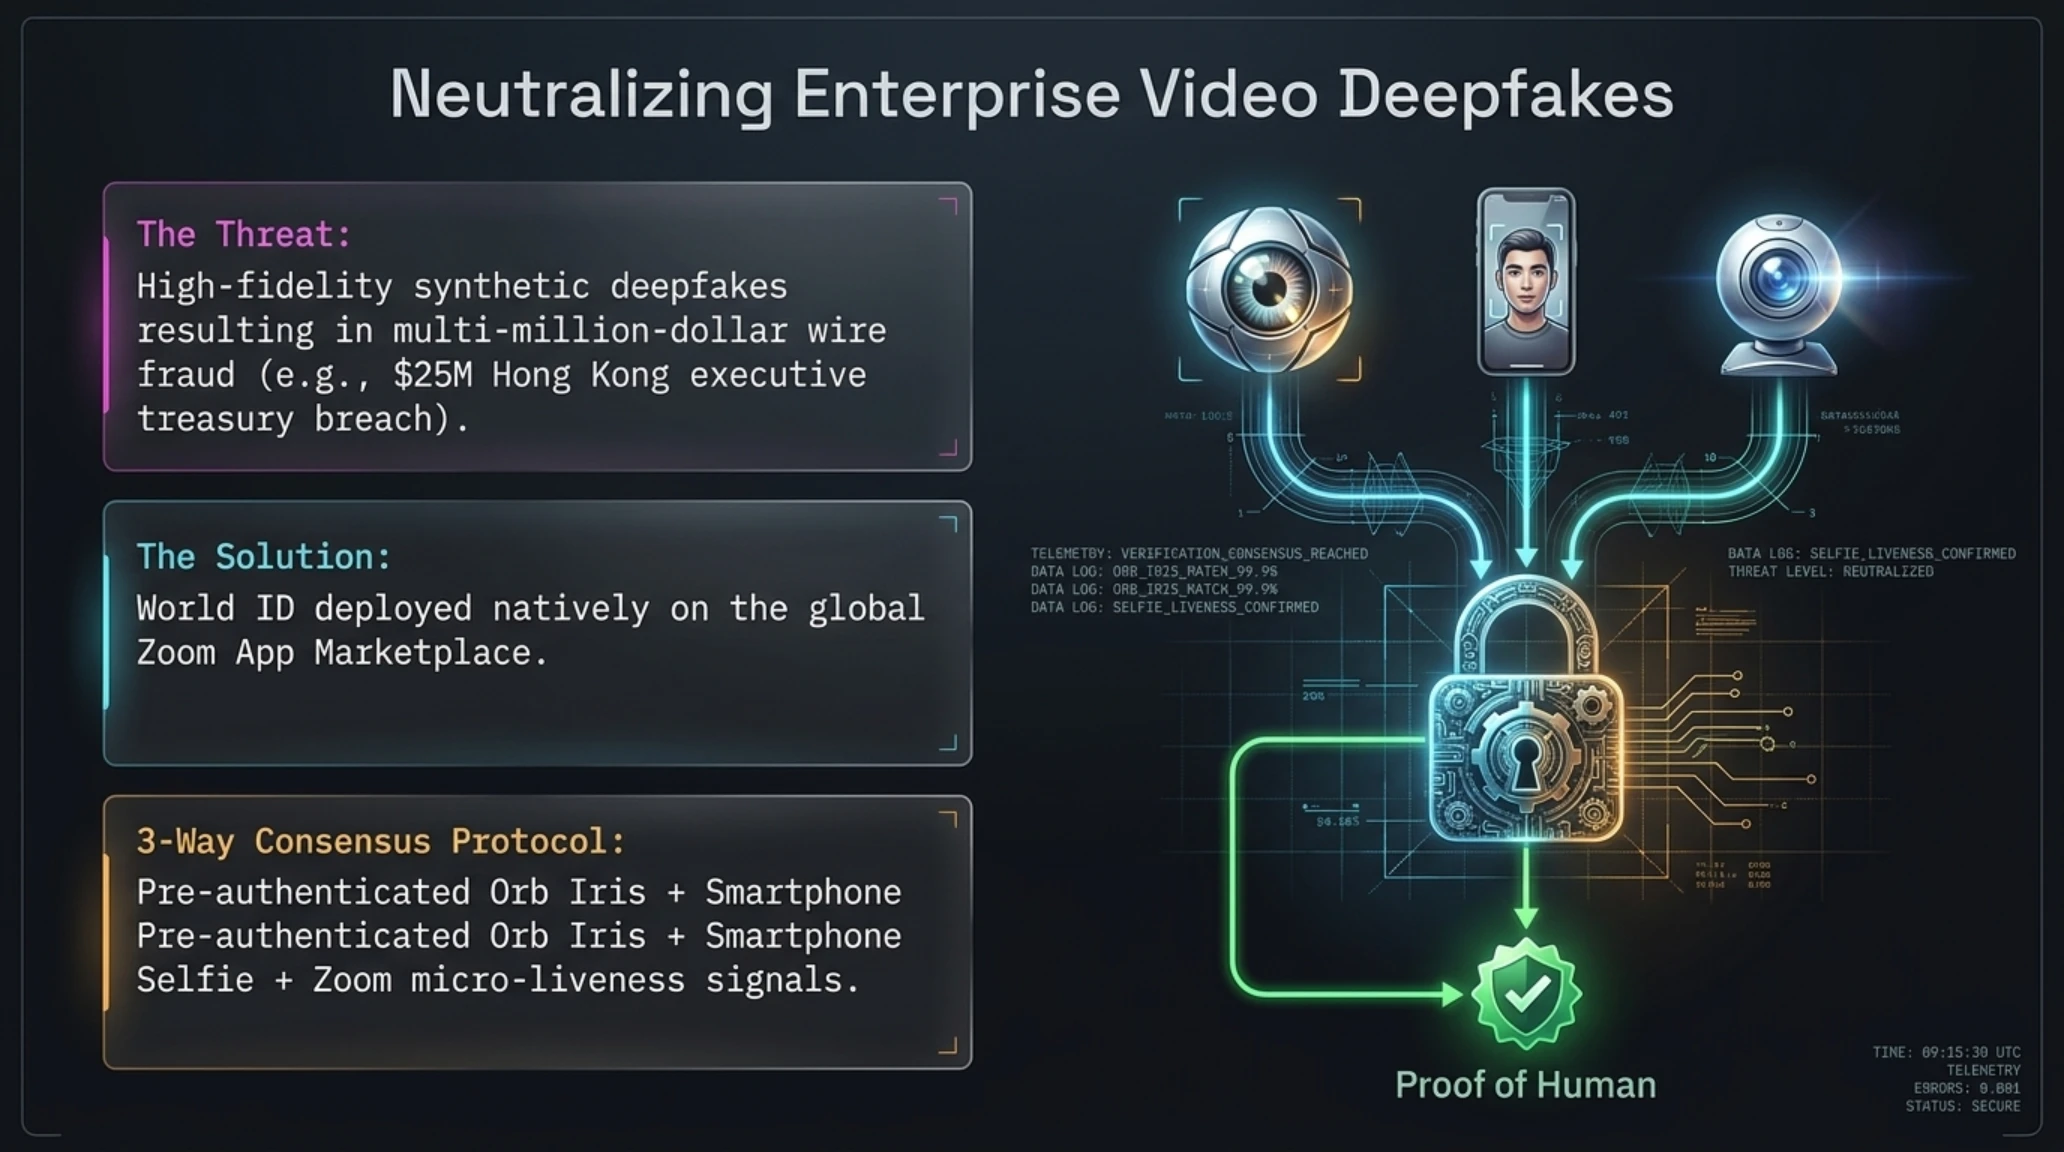
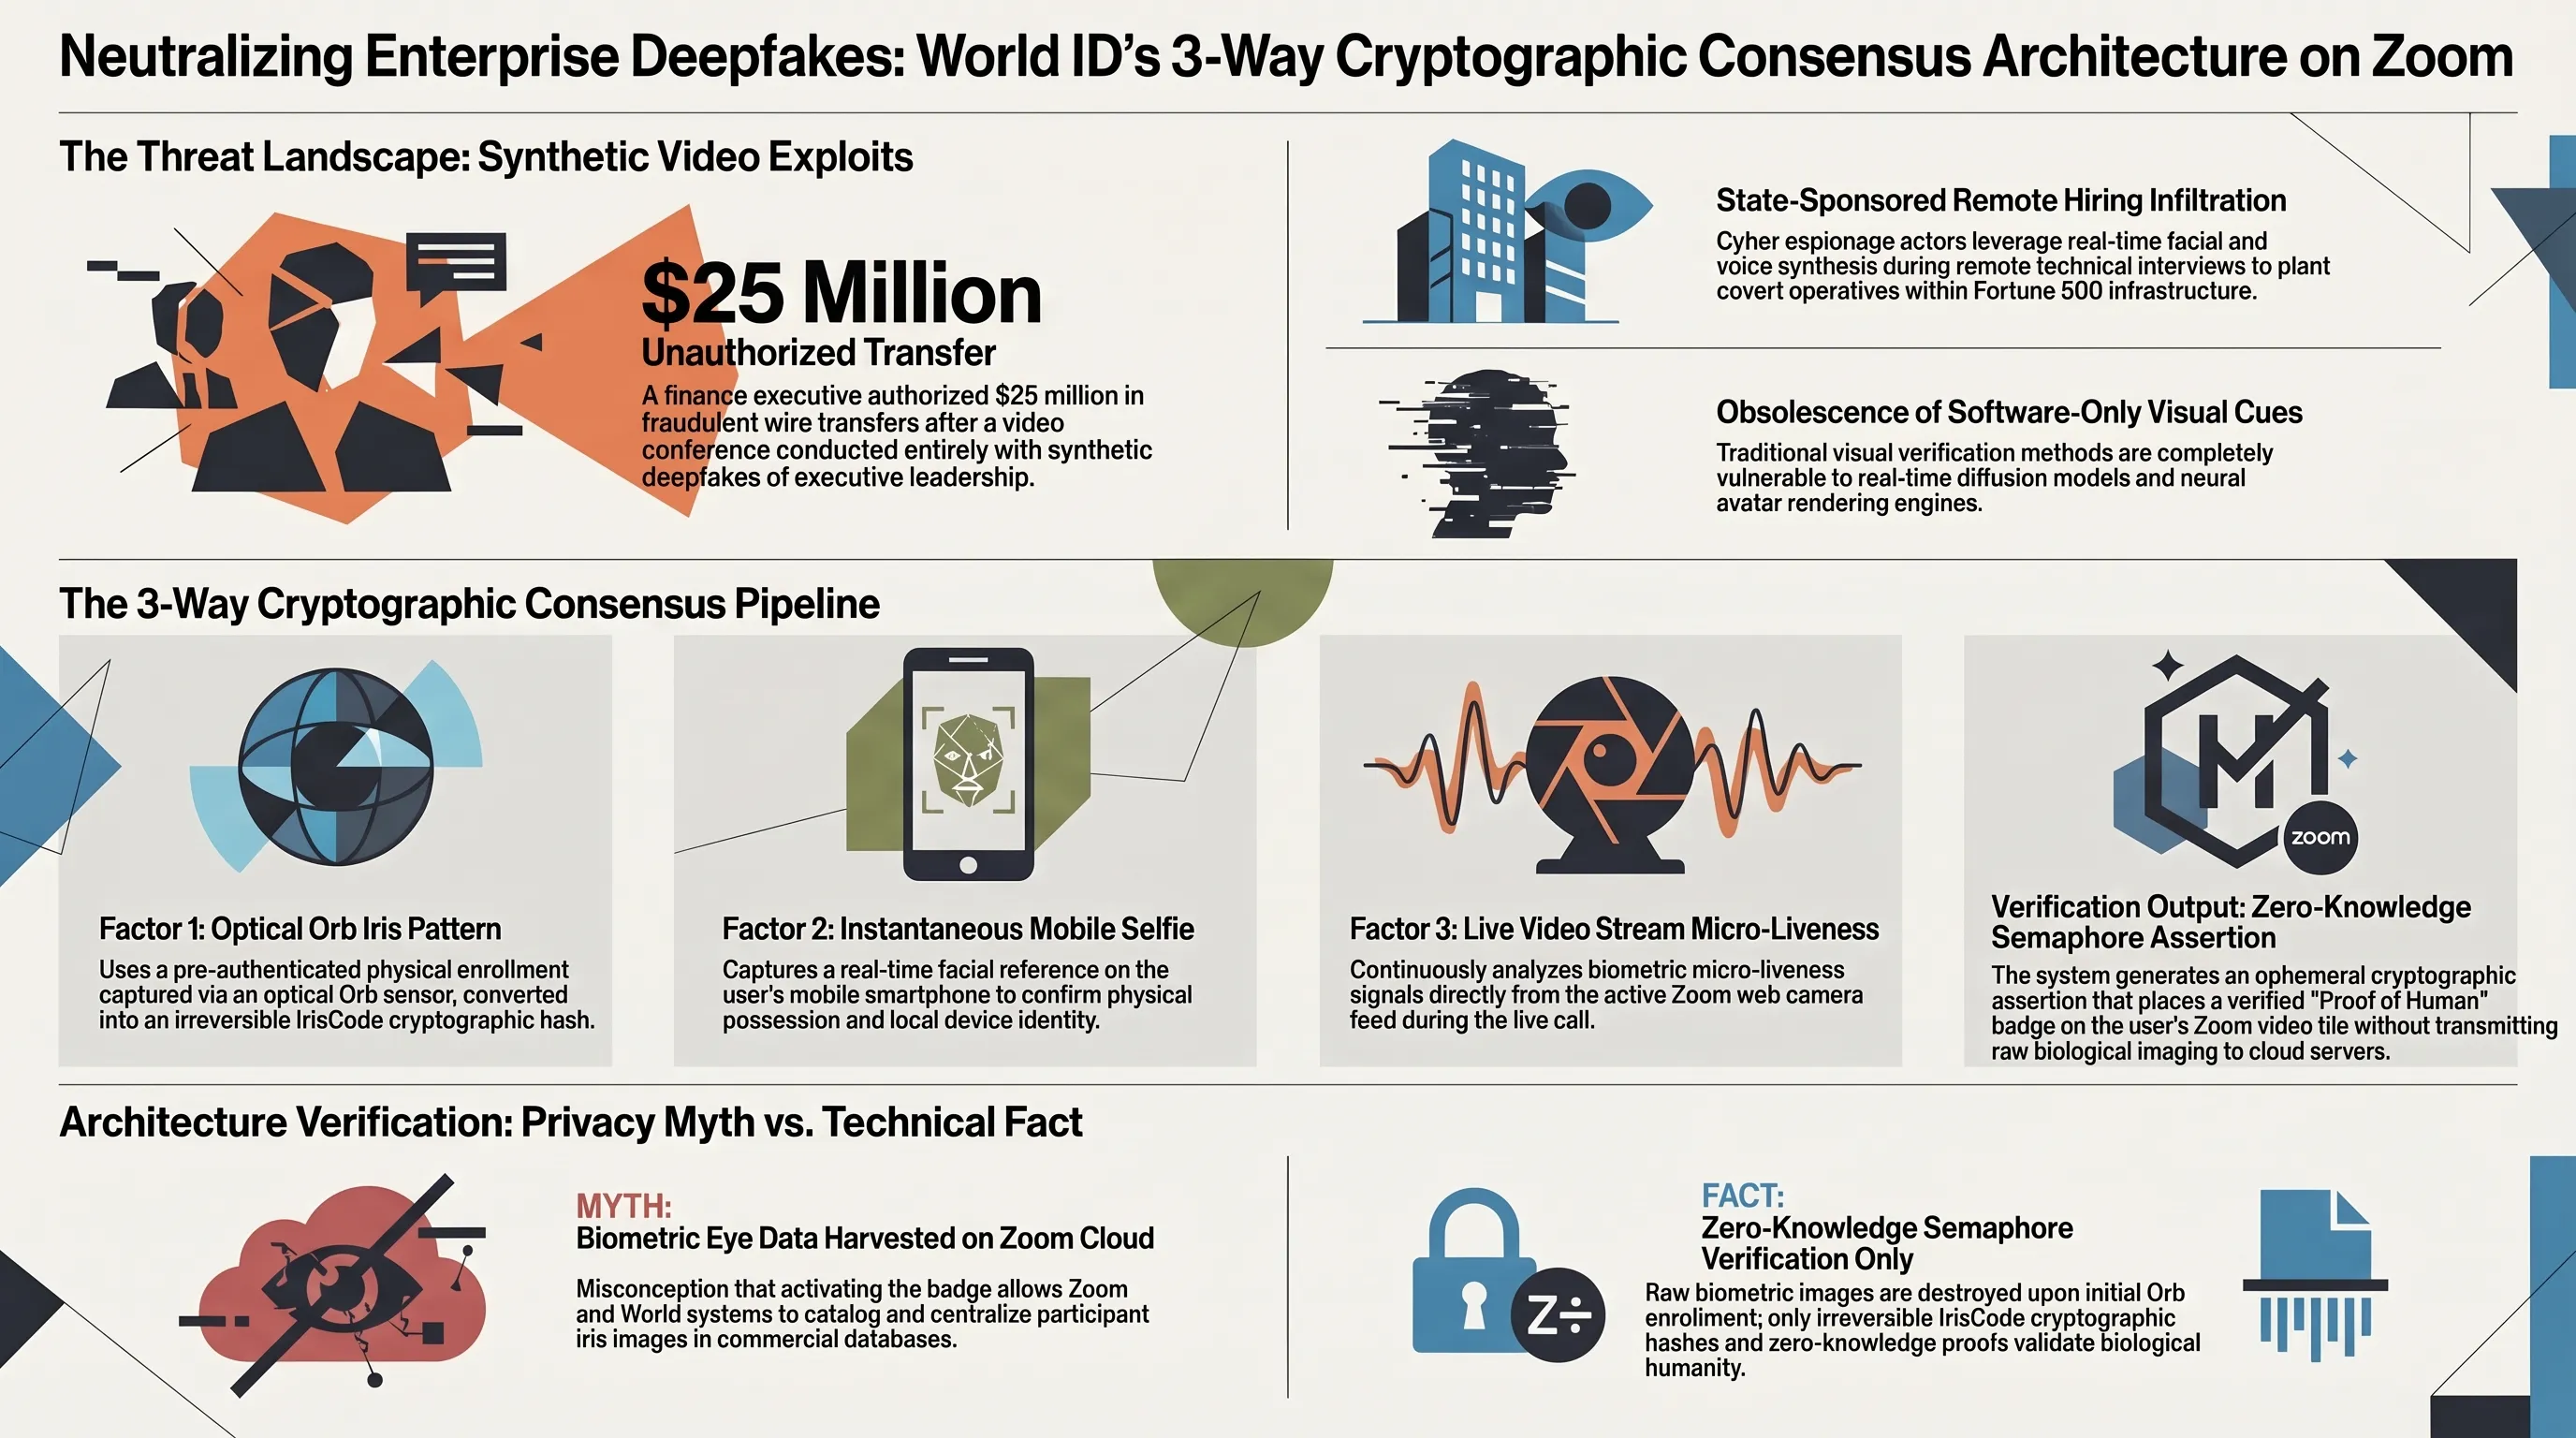
با پیشرفت خیرهکننده مدلهای شبیهسازی بلادرنگ چهره و صدا، جلسات ویدیویی شرکتی به میدان تاختوتاز مجرمان سایبری و کمپینهای فیشینگ فوقپیشرفته تبدیل شدهاند. در واکنش به این بحران فزاینده، پروژه هویت دیجیتال World (که پیشتر با نام Worldcoin شناخته میشد و توسط سم آلتمن حمایت میشود)، اپلیکیشن رسمی خود موسوم به World ID for Zoom را در فروشگاه رسمی زوم مارکتپلیس به صورت عمومی عرضه کرد. این ابزار به شرکتکنندگان اجازه میدهد تا یک نشان تاییدشده تحت عنوان نشان اثبات انسانیت (Proof of Human Badge) را مستقیماً روی کاشی ویدیویی خود در نشستهای زوم فعال کنند.
معماری این سامانه بر پایه یک پروتکل تایید هویت سهگانه و اثبات دانش صفر (ZK-Proof) طراحی شده است. سیستم ابتدا اسکن هندسه عنبیه چشم را که قبلاً توسط دستگاههای گویشکل Orb ثبت شده فراخوانی میکند، سپس با تطبیق سلفی فوری کاربر روی تلفن همراه و تحلیل فریمهای ویدیوی زنده دوربین وبکم در طول جلسه زوم، مطمئن میشود که فرد حاضر در جلسه واقعاً همان انسان فیزیکی تاییدشده است و تصویر نمایشدادهشده یک ماسک تولیدشده توسط الگوریتمهای دیپفیک نیست.
انگیزه اصلی توسعه این فناوری، کابوسهای امنیتی ماههای اخیر در شرکتهای چندملیتی بوده است؛ از جمله پرونده بدنام سرقت ۲۵ میلیون دلاری از یک شرکت در هنگکنگ که طی آن یک کارمند بخش مالی پس از شرکت در یک جلسه ویدیویی که تمام حاضران و مدیر ارشد مالی آن دیپفیکهای بازتولیدشده هوش مصنوعی بودند، دستور انتقال وجه را اجرا کرد. علاوه بر این، نفوذ هکرهای دولتی با مصاحبههای استخدامی جعلی در پلتفرم زوم برای رخنه به شبکههای سازمانی، ضرورت چنین احراز هویت زیستی را دوچندان ساخته است.
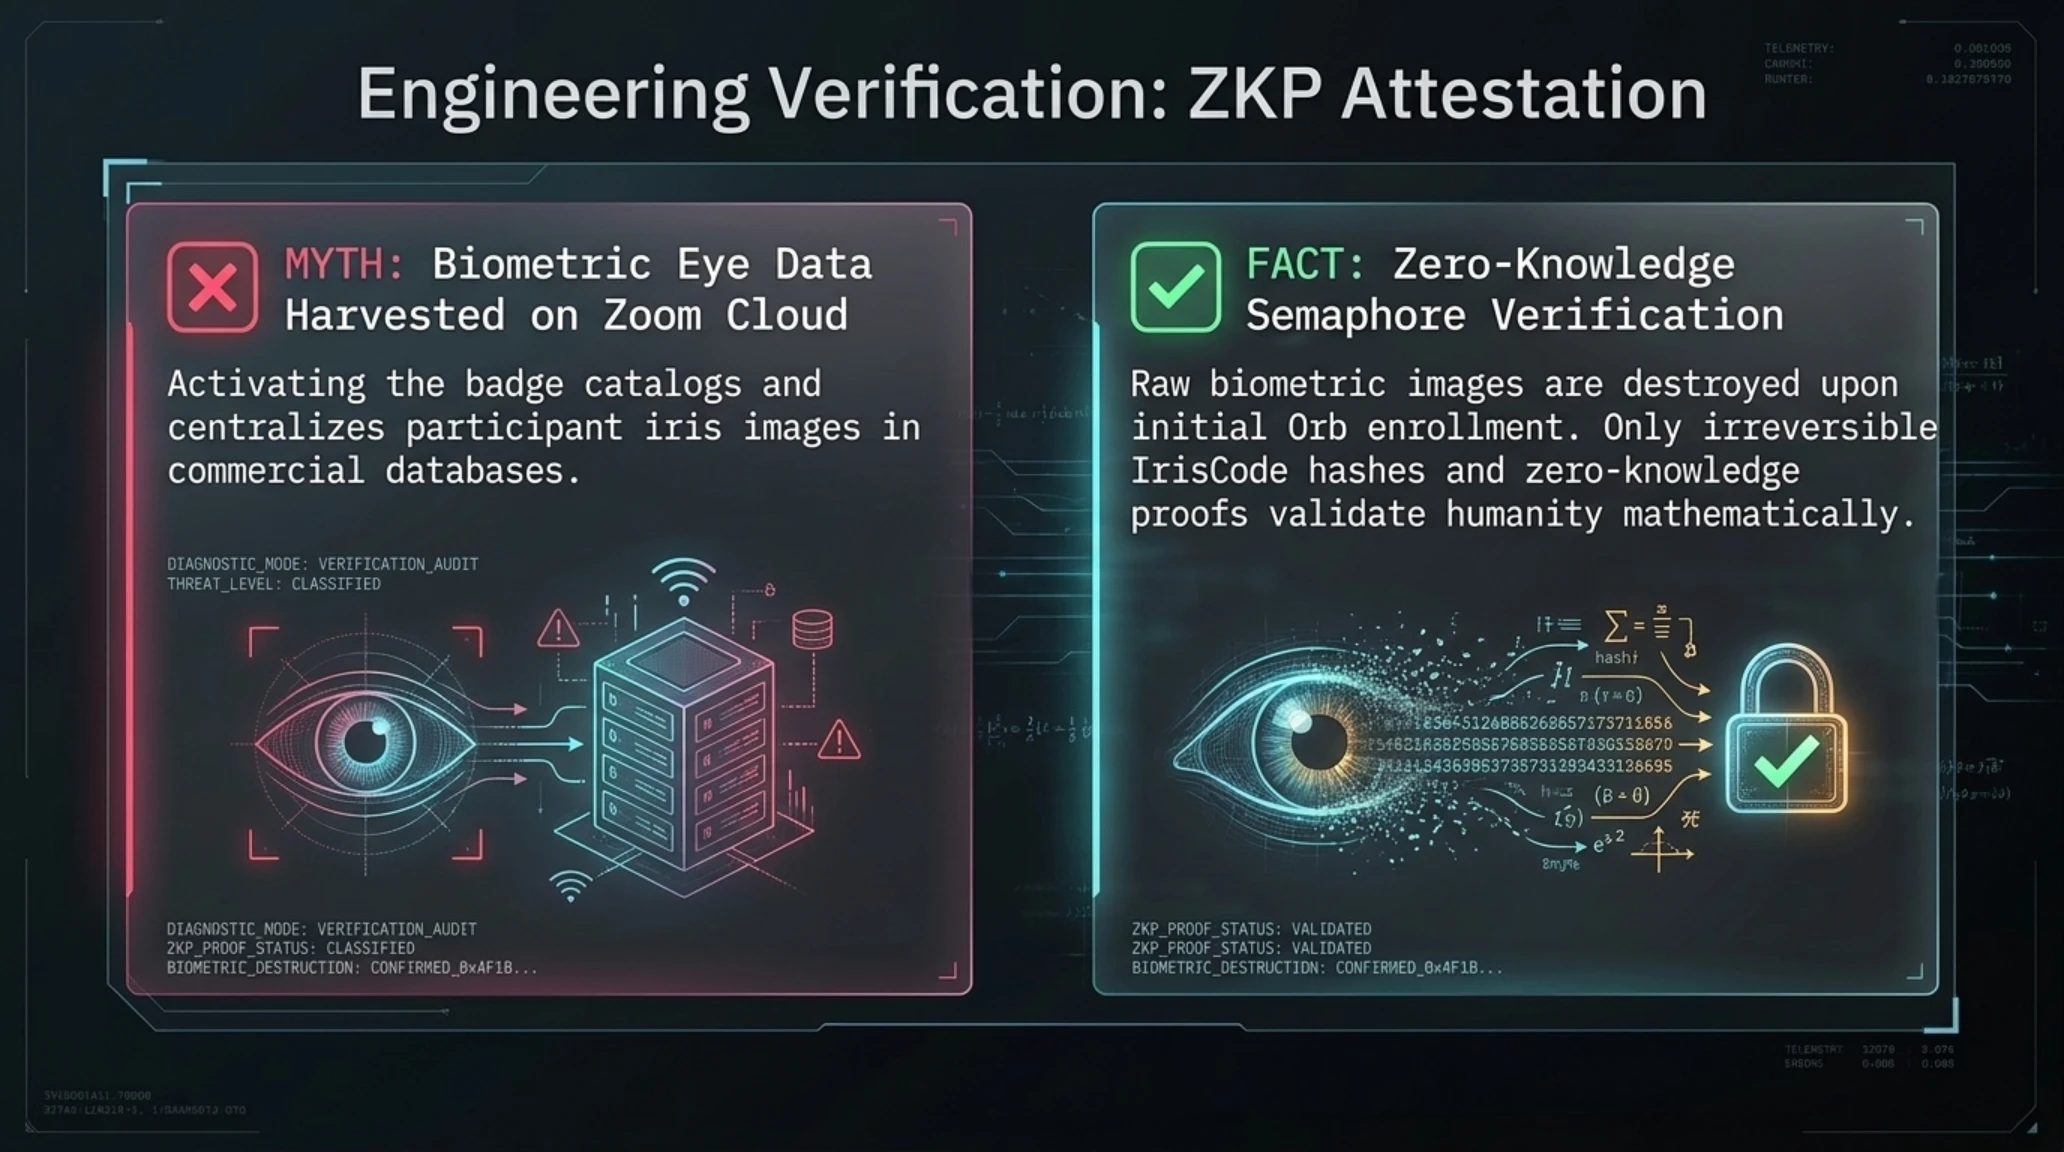
استفاده از براهین دانش صفر تضمین میکند که هیچ تصویر بیومتریک خامی در سرورهای زوم یا ورلد ذخیره نمیشود. کاربر تنها با تولید یک گواهی ریاضی رمزنگاریشده، انسانیت بیولوژیک خود را بدون نیاز به افشای نام، کدملی یا مکان فیزیکی به سایر حاضران در اتاق کنفرانس اثبات مینماید.
این رویکرد مدرن به حریم خصوصی، بسیاری از نگرانیهای حقوقی فعالان حقوق مدنی را برطرف ساخته است، هرچند چالشهای مربوط به نحوه جمعآوری اسکنها در دستگاههای سختافزاری همچنان موضوع مباحثات داغ در مجامع عمومی است.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی کاربران تصور میکنند با فعالسازی این نشان، زوم و ورلدکوین اسکن عنبیه و چهره افراد را روی پایگاههای داده مرکزی ذخیره و به اشتراک میگذارند.
تنها یک هش رمزنگاریشده تکطرفه اثبات اصالت (IrisCode Hash) به صورت محلی بررسی شده و هیچ تصویر یا داده بیومتریکی در سرورهای ابری ذخیره نمیشود.
همانگونه که در ارزیابی جامع تکین آنالیز معماری بسته محصولات و تاخیرهای اکوسیستمی هوش مصنوعی به تصویر کشیده شد، مرز میان واقعیت ارگانیک و سنتز ماشینی در حال محو شدن کامل است و پروتکلهای بدون اعتماد (Trustless) تنها راهکار قابل اتکا برای نجات اعتبار ارتباطات آنلاین به شمار میروند.
همزمان با تحولات لایه هویت، جبهه دیگری از نبرد استراتژیک در عرصه پولی و حاکمیت ملی میان دولتها و غولهای فناوری در جریان است.
اولتیماتوم پولی کریستین لاگارد در نشست بانکوک؛ تصویب یوروی دیجیتال تا پایان ۲۰۲۶ برای نجات استقلال مالی قاره سبز
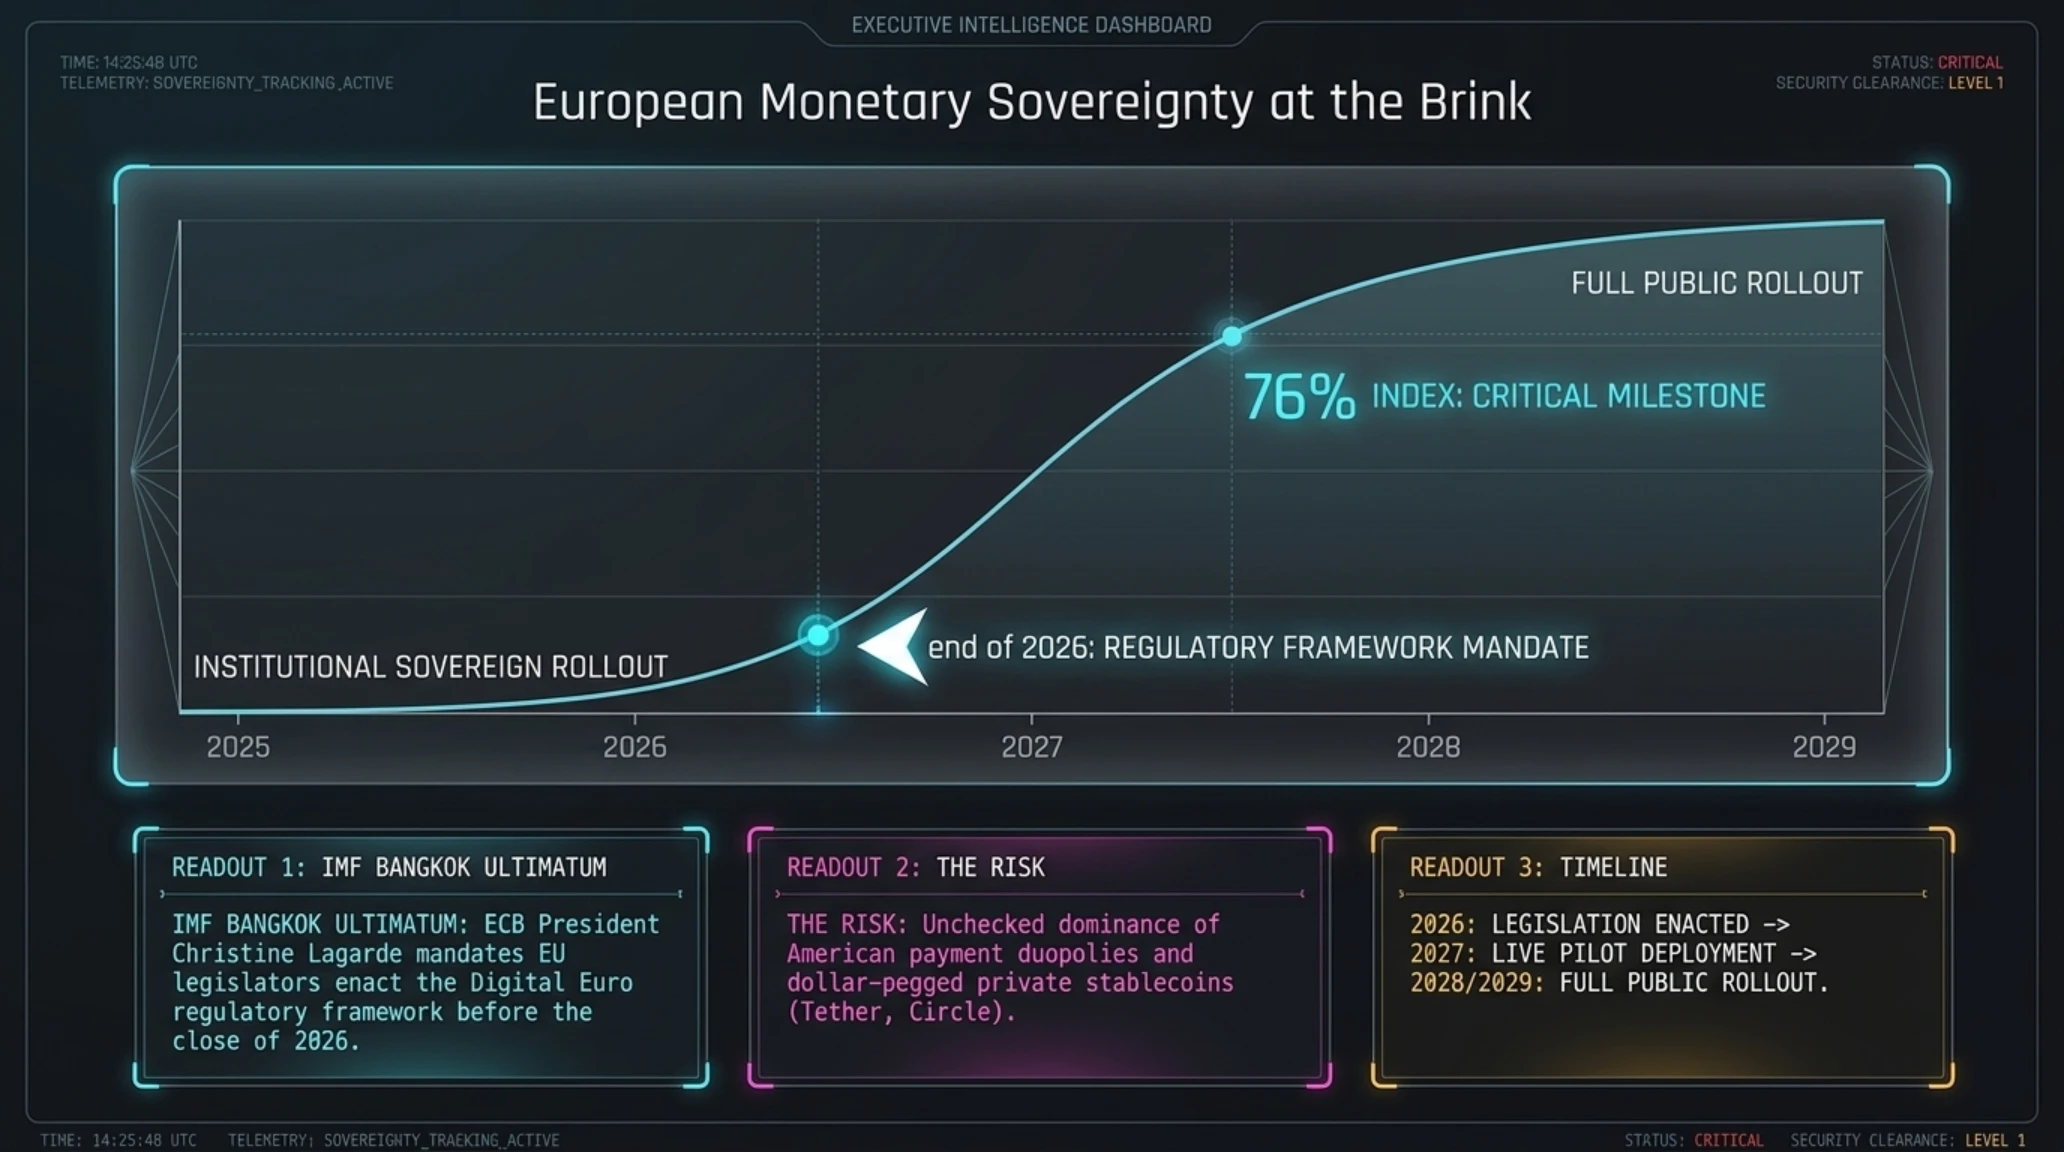
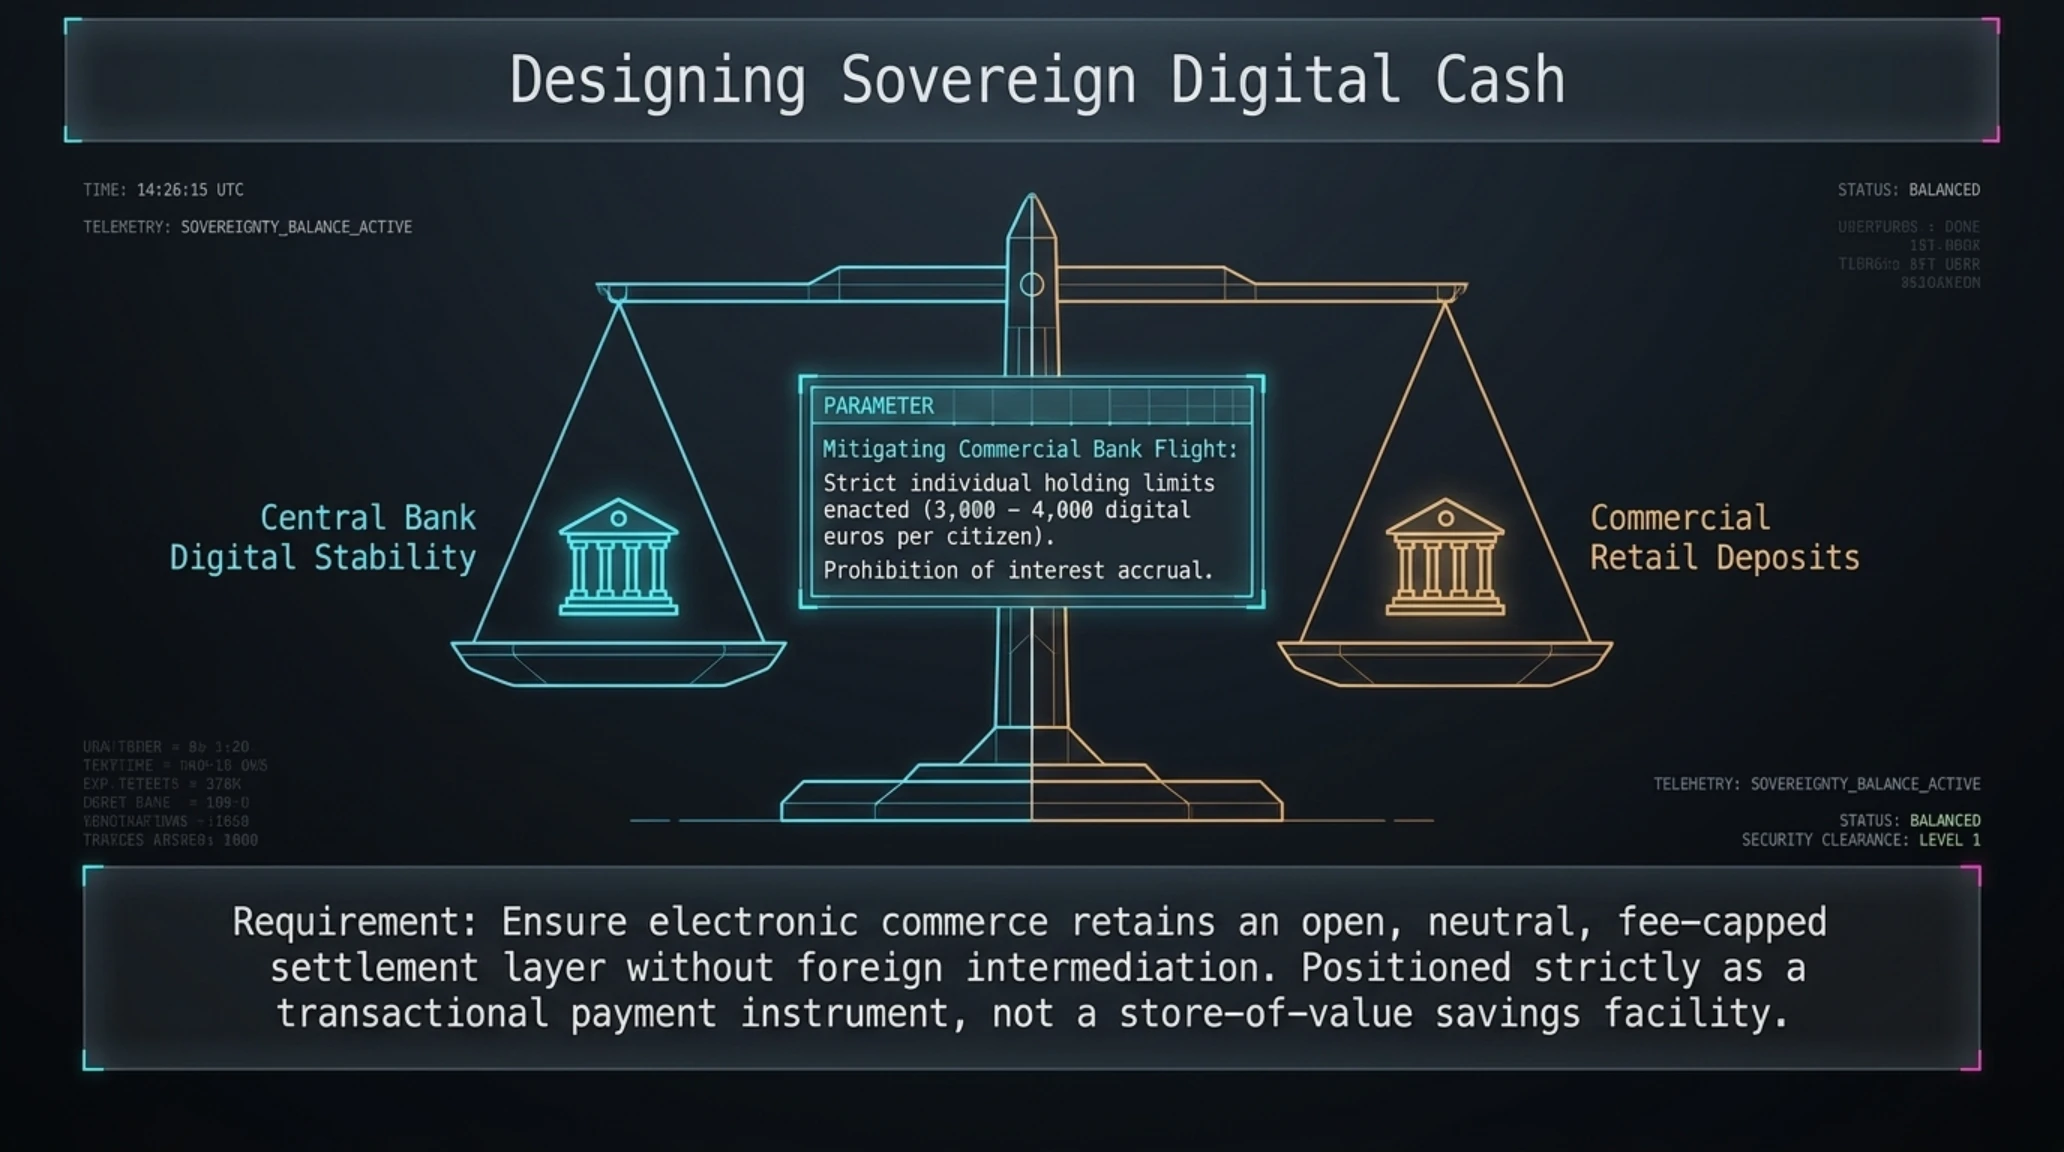
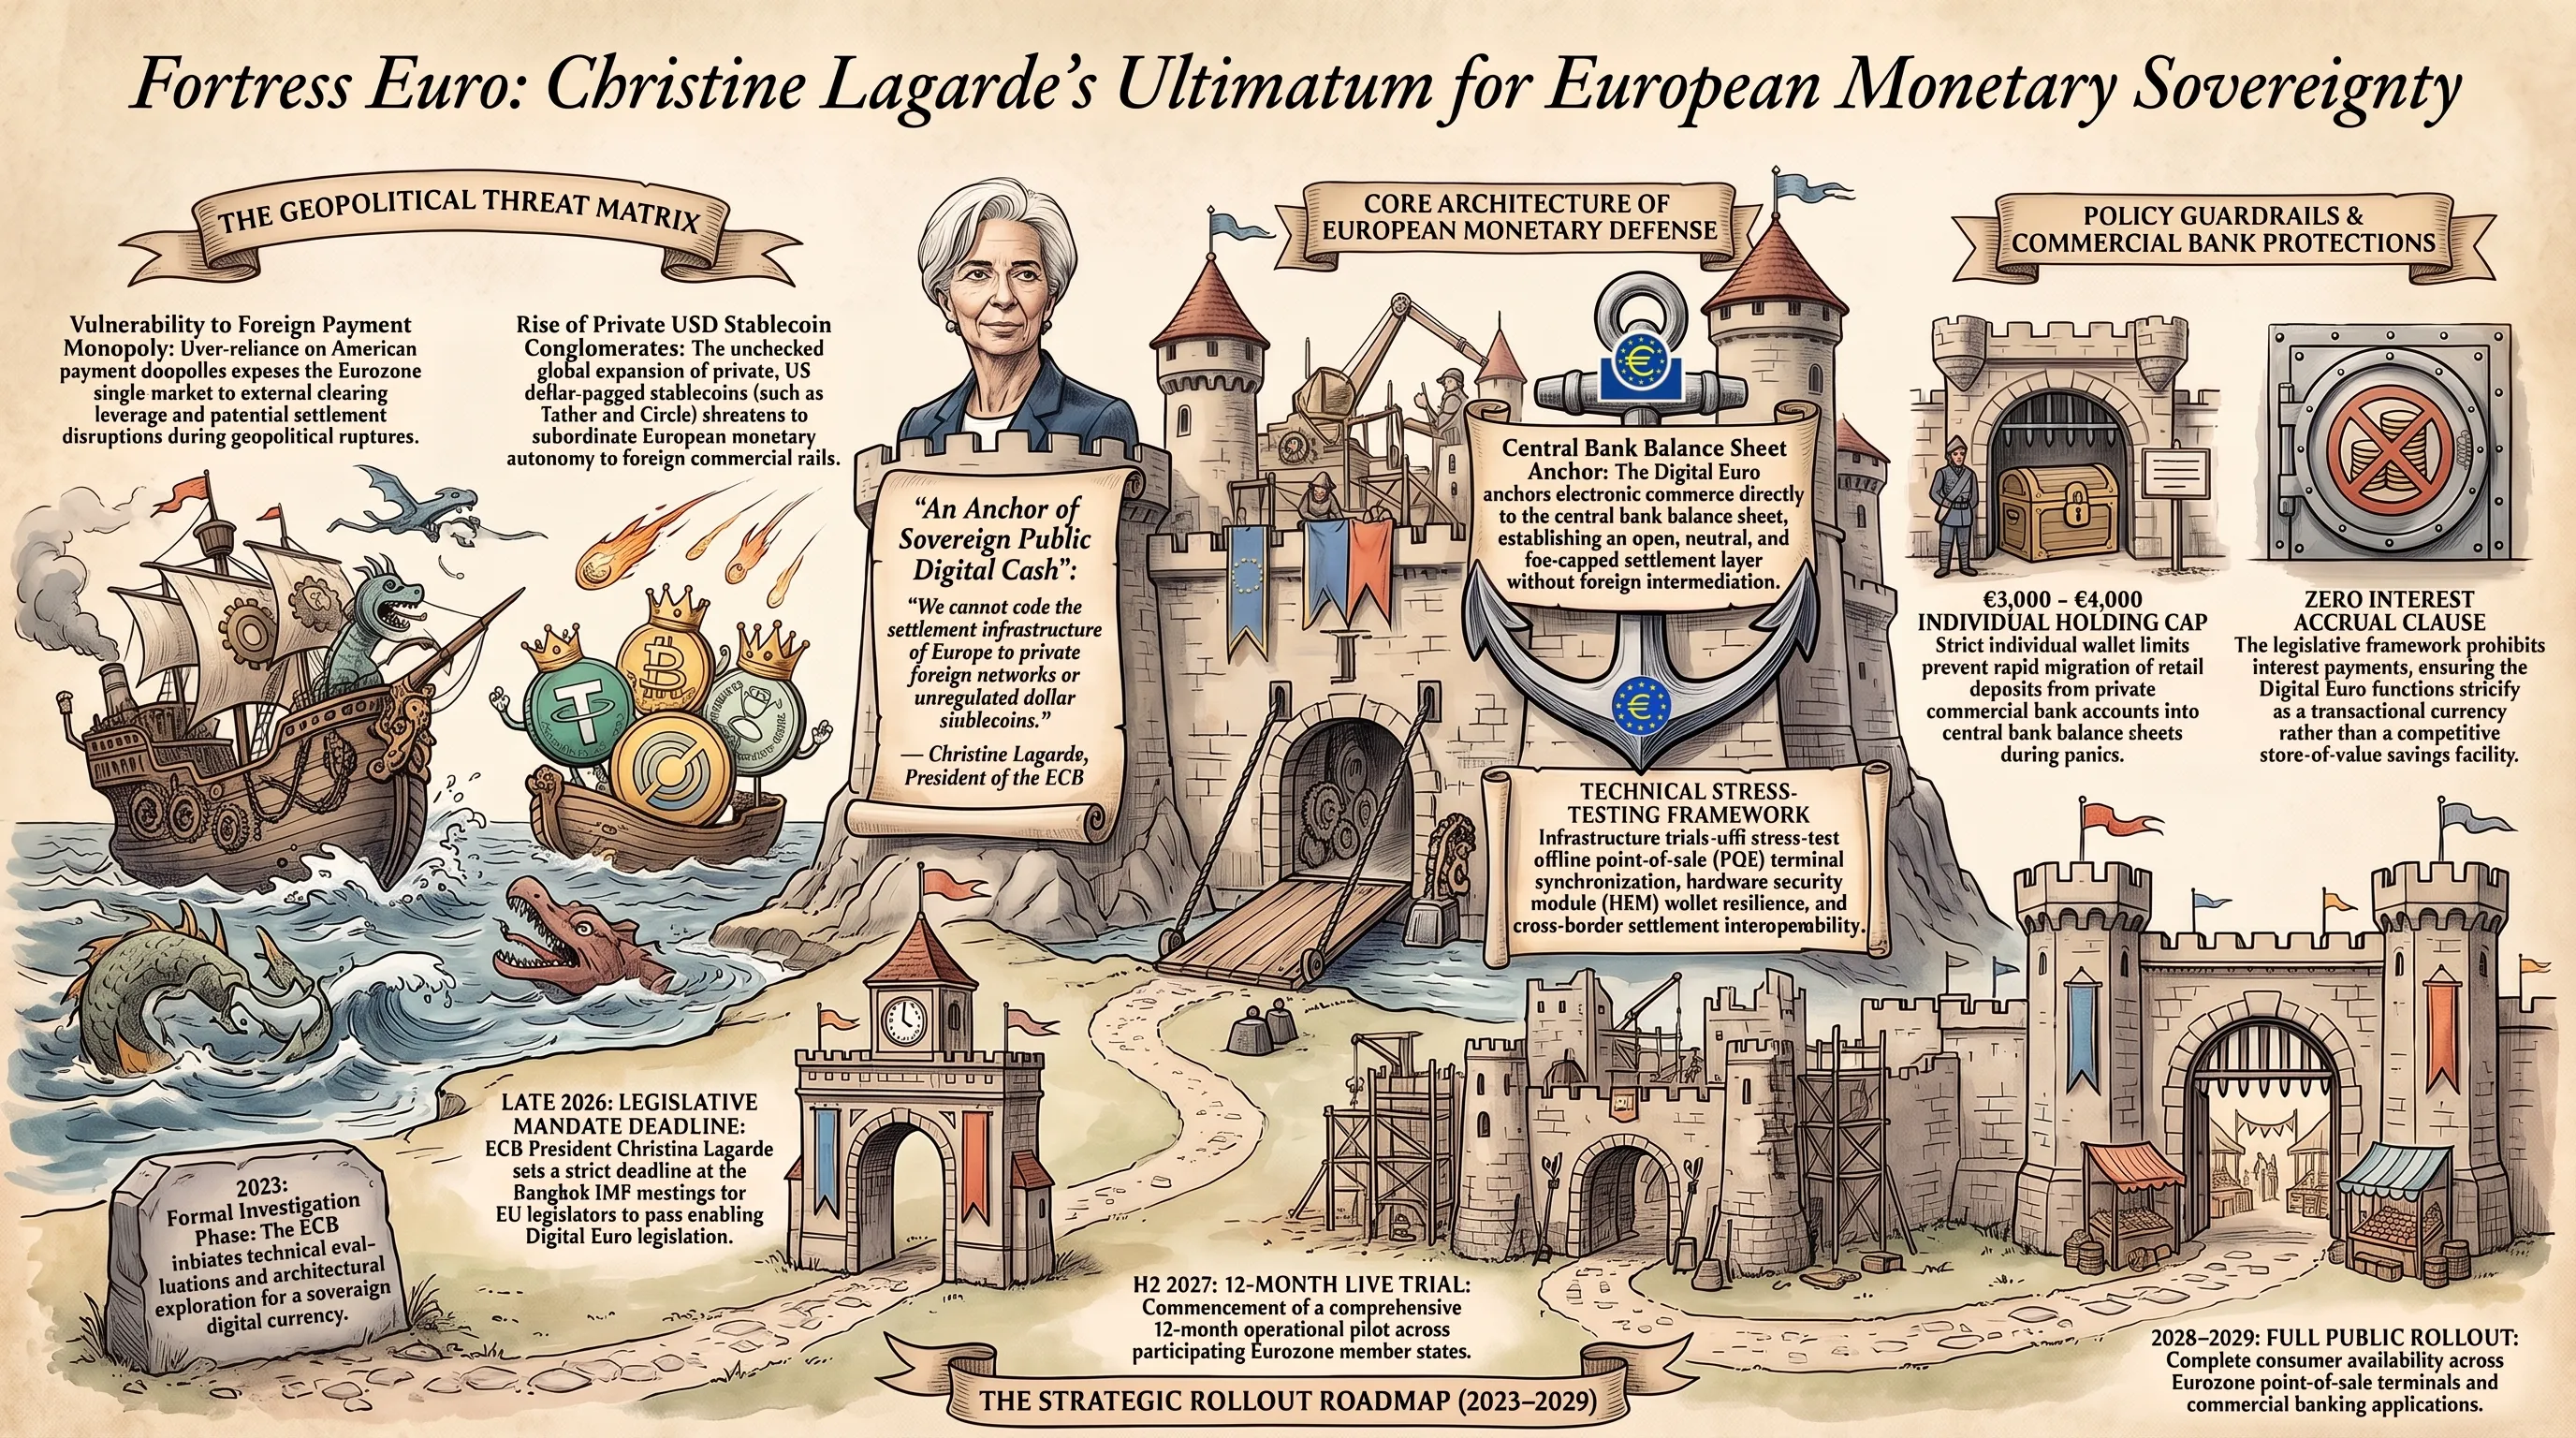
در قلب آسیا و در جریان گردهمایی سالانه صندوق بینالمللی پول (IMF) و بانک جهانی در شهر بانکوک، سخنرانی کریستین لاگارد، رئیس مقتدر بانک مرکزی اروپا (ECB)، توجه اتاقهای فکر اقتصادی جهان را به خود معطوف ساخت. لاگارد با لحنی کمسابقه و صریح از قانونگذاران پارلمان اروپا خواست تا چهارچوب قانونی و ساختار مقرراتی یوروی دیجیتال (Digital Euro) را تا پیش از فرارسیدن آخرین روزهای سال ۲۰۲۶ نهایی و تصویب کنند.
لاگارد پروژه پول نقد دیجیتال بانک مرکزی را یک ابزار تجملی ندانست، بلکه آن را «سپر دفاعی غیرقابل مذاکره برای صیانت از حاکمیت پولی اتحادیه اروپا» نامید. به باور سیاستگذاران فرانکفورت، تسلط فزاینده غولهای پرداخت والاستریت نظیر ویزا و مسترکارت و رشد انفجاری استیبلکوینهای خصوصی وابسته به دلار آمریکا (نظیر تتر و سیرکل)، اروپا را در موقعیت وابستگی خطرناک مالی به زیرساختهای برونمرزی قرار داده است؛ وابستگیای که در صورت بروز تنشهای ژئوپلیتیکی میتواند کنترل نقدینگی این بلوک اقتصادی را فلج کند.
بر اساس نقشه راه اجرایی اعلامشده، بلافاصله پس از تصویب چارچوب قانونی در اواخر ۲۰۲۶، بانک مرکزی اروپا یک فاز آزمایشی ۱۲ ماهه (پایلوت داخلی) را در نیمه دوم سال ۲۰۲۷ کلید خواهد زد. در این دوره، پرداختهای همتابههمتای آفلاین بدون نیاز به اتصال اینترنت، تطبیق با پایانههای فیزیکی فروشگاهی (POS)، و ساختار کیفپولهای امن سختافزاری در چند کشور حوزه یورو آزمایش خواهد شد تا زمینه برای ضرب و عرضه عمومی یوروی دیجیتال در فاصله سالهای ۲۰۲۸ تا ۲۰۲۹ فراهم گردد.
مقامات پولی اروپا نگرانند که اگر در سالهای پایانی این دهه یک ارز دیجیتال حاکمیتی و بدون کارمزد در دسترس عموم قرار نگیرد، اقتصاد قاره سبز به طور کامل تسلیم زیرساختهای انحصاری پرداخت شرکتهای فرامرزی خواهد شد؛ رویدادی که استقلال سیاستهای مالی اتحادیه را برای همیشه تضعیف میسازد.
سخنان لاگارد در نشست تایلند بازتاب گستردهای در بازارهای ارز و اوراق قرضه بینالمللی بر جای گذاشت و مواضع رسمی بانک مرکزی اروپا را به وضوح تثبیت کرد.
منحنی پذیرش فناوری نشان میدهد که مخالفتهای اولیه بانکهای تجاری با ارزهای دیجیتال بانک مرکزی به تدریج رنگ باخته و جای خود را به همکاری عملگرایانه برای ساخت کیفپولهای نسل جدید داده است.
نمودار تلهمتری زیر وضعیت شاخص تمایل نهادی و عبور پروژه یوروی دیجیتال از مراحل مختلف چرخه عمر فناوری را نشان میدهد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: اقتصاد اروپا و سامانه پرداخت سازمانی از نقطه عطف تردید نظری عبور کرده و اکنون در شتابانترین بخش منحنی پذیرش ساختاری پول دیجیتال حاکمیتی قرار دارند.
تثبیت این معیارها گواهی بر این حقیقت است که فناوری بلاکچین و پولهای دیجیتال دیگر در انحصار سفتهبازیهای خرد نیست، بلکه ارکان ثبات اقتصادی جهان را در دهه آینده شکل میدهد.
جدول زمانبندی زیر رویدادهای سرنوشتساز در تقاطع امنیت سایبری، هویت زیستی و سیاستهای پولی را از سال ۲۰۲۳ تا مقطع کنونی مرور میکند.
تایملاین رویدادها | کرونولوژی تحولات فناوری و حاکمیت دیجیتال
| سال / مقطع | رویداد شاخص امنیتی و پولی | تحولات کلیدی مهندسی و اکوسیستم |
|---|---|---|
| ۲۰۲۳ | آغاز تحقیقات رسمی یوروی دیجیتال و ورلدکوین | شروع پژوهشهای آزمایشگاهی بانک مرکزی اروپا روی پول آفلاین و ثبت نخستین عنبیههای چشم توسط Orb. |
| ۲۰۲۴ | تصویب قانون جامع هوش مصنوعی اروپا (EU AI Act) | تعیین الزامات سختگیرانه برای شفافیت مدلهای بنیادین و ممنوعیت سیستمهای بیومتریک نظارتی در اماکن عمومی. |
| ۲۰۲۵ | جهش جعل هویت دیپفیک و شکایات مالیاتی | سرقت ۲۵ میلیون دلاری از طریق زوم و اجبار اتحادیه اروپا به تدوین استانداردهای سختگیرانه پرداخت دیجیتال. |
| اکتبر ۲۰۲۶ | یکپارچهسازی World ID و اولتیماتوم قانونی اروپا | تثبیت سپر انسانی زوم، افشای آسیبپذیری وایفای برودکام و الزام تصویب قانون یوروی دیجیتال تا پایان سال. |
این کرونولوژی نشان میدهد که چگونه بحرانهای امنیتی و نیاز به تسویههای مالی امن، سیاستگذاران را به سمت پذیرش فناوریهای نامتمرکز سوق داده است.
در بخش پایانی گزارش، جمعبندی استراتژیک تحریریه تکینپلاس به همراه نقاط قوت و ضعف این تحولات و پاسخ به پرسشهای فنی کاربران ارائه خواهد شد.
تلفیق آسیبپذیریهای سختافزاری در سطح امواج بیسیم، سرقت توکنهای توسعه نرمافزار و تحرکات تهاجمی غولهای هالیوود در شکار نخبگان هوش مصنوعی، چهره اکوسیستم فناوری را در پاییز ۲۰۲۶ بازتعریف کرده است. تحلیل ماتریس قوتها و ضعفهای این تحولات نشان میدهد که شرکتها با چالشهایی چندبعدی در موازنه امنیت و بهرهوری مواجهند.
در ادامه، مهمترین نقاط قوت و ضعف ساختاری رویدادهای صبح امروز به همراه امتیاز شاخص تابآوری سایبری توسط آزمایشگاه امنیت تکینپلاس مورد بررسی قرار گرفته است.
- پاسخ پیشگیرانه و شفاف شرکت OpenCode و ایزولاسیون کامل کلاینتهای لوکال SQLite از نفوذ ابری.
- اثبات علمی رخنه فریمور وایفای توسط کایزر پیش از سوءاستفاده سازمانیافته توسط بدافزارهای جاسوسی صنعتی.
- نجات نخبگان مهندسی Character.AI توسط دیزنی و تزریق آنها به اکوسیستم تعاملی نسل جدید سرگرمی.
- ایجاد مدل پیشگامانه شرکتی توسط آنتروپیک برای جبران خسارتهای شغلی ناشی از خودکارسازی هوش مصنوعی.
- ارتقای چشمگیر امنیت جلسات سازمانی در زوم با تلفیق رمزنگاری عنبیه و وبکم بدون افشای دادههای هویتی.
- تاخیر طولانی اپراتورهای مخابراتی در تست و ارسال بهروزرسانیهای نرمافزاری برای میلیونها مودم آسیبپذیر خانگی.
- خسارتهای مالی جبرانناپذیر ناشی از مصرف ناگهانی توکنهای سرقتشده توسط حملات تقطیر مدل.
- مقاومتهای سیاسی در پارلمان اروپا بر سر مسائل حریم خصوصی و پایش مالی در طرح نهایی یوروی دیجیتال.
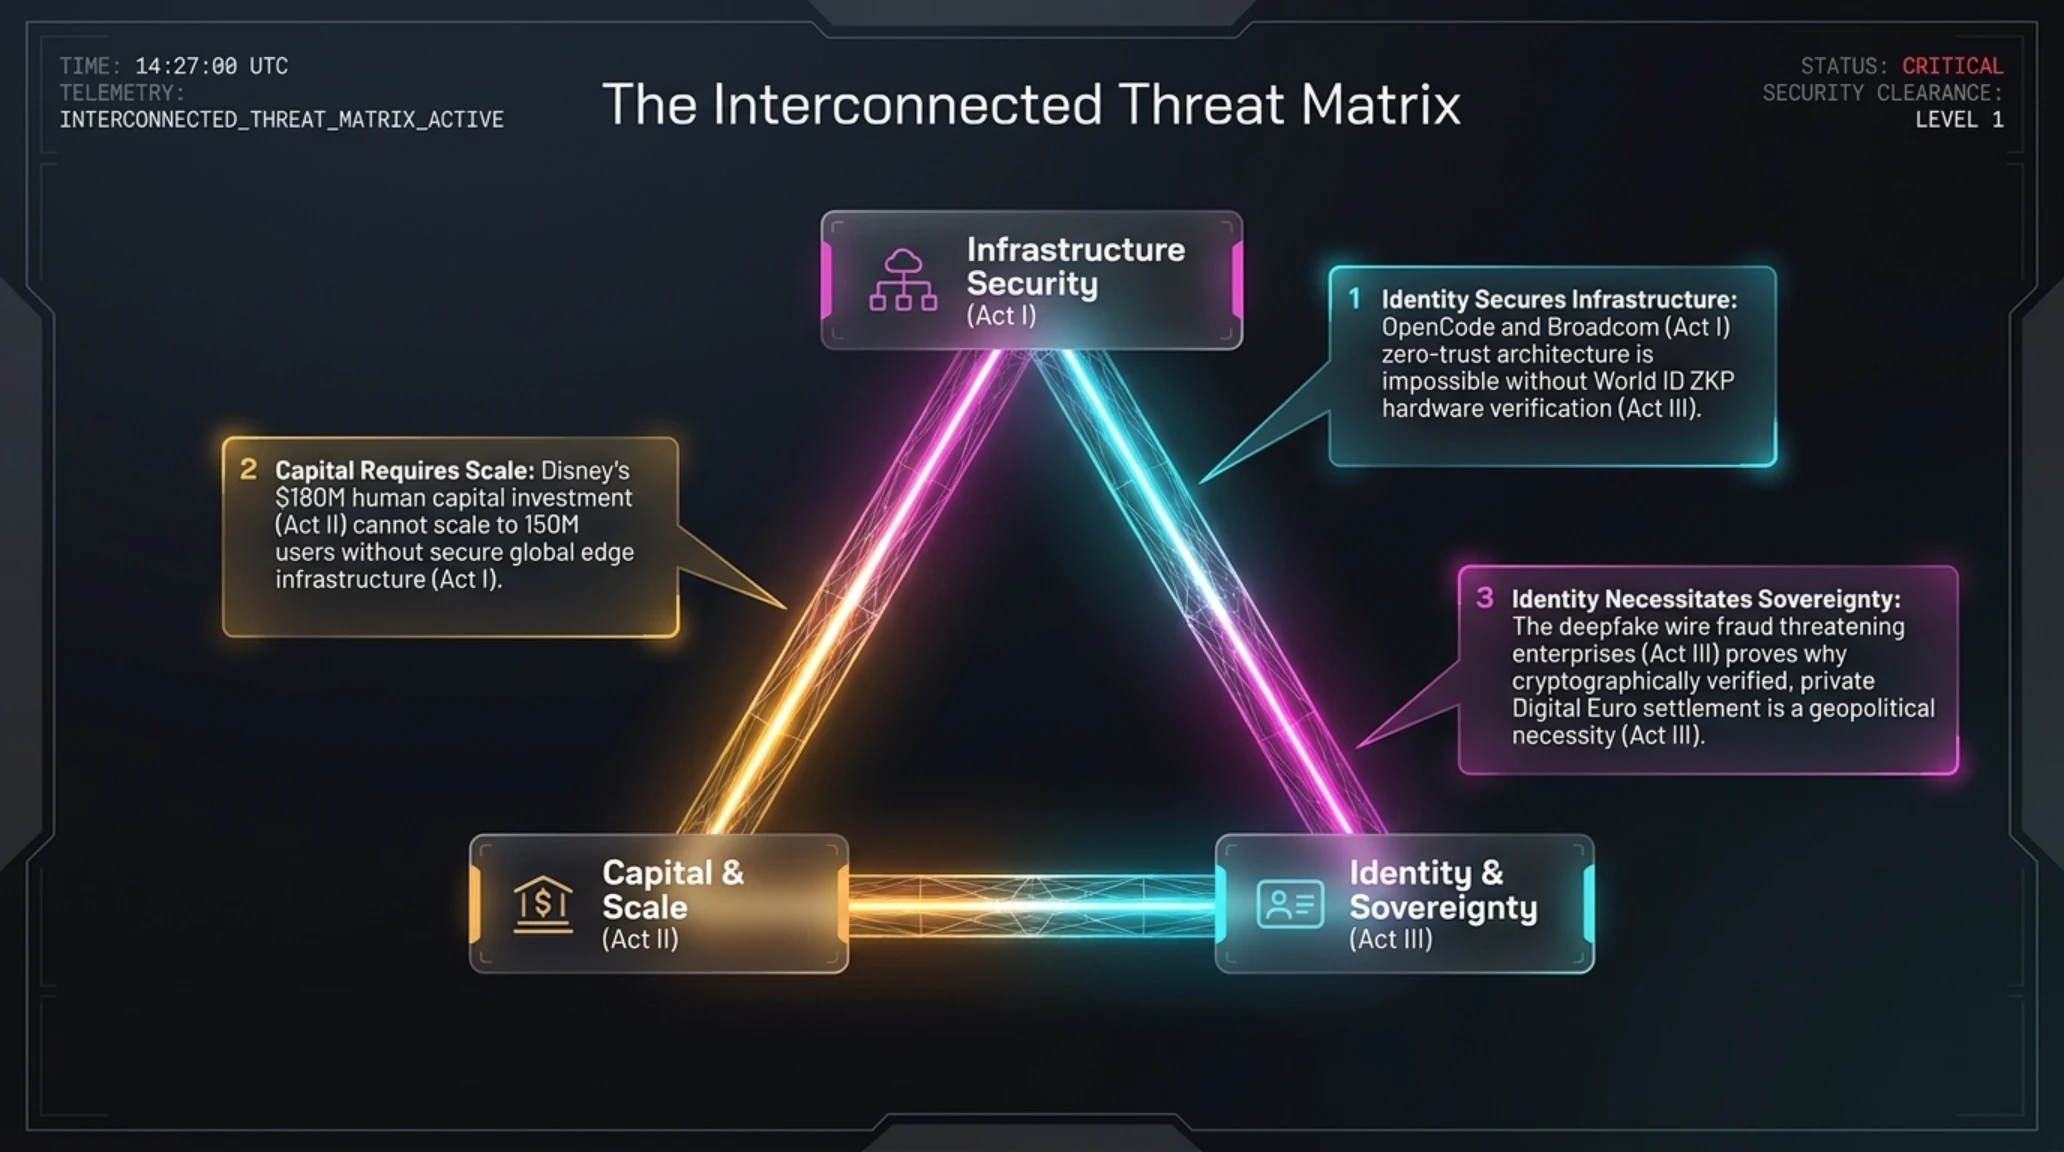
همگرایی این متغیرهای کلان ثابت میکند که راهبردهای دفاعی یکبعدی دیگر پاسخگوی تهدیدات ترکیبی نیستند. کارشناسان بر این باورند که حفاظت از داراییهای نامشهود، الگوریتمها و حقوق مالکیت معنوی، نیازمند بازنگری کامل در معماری امنیتی شرکتهاست.
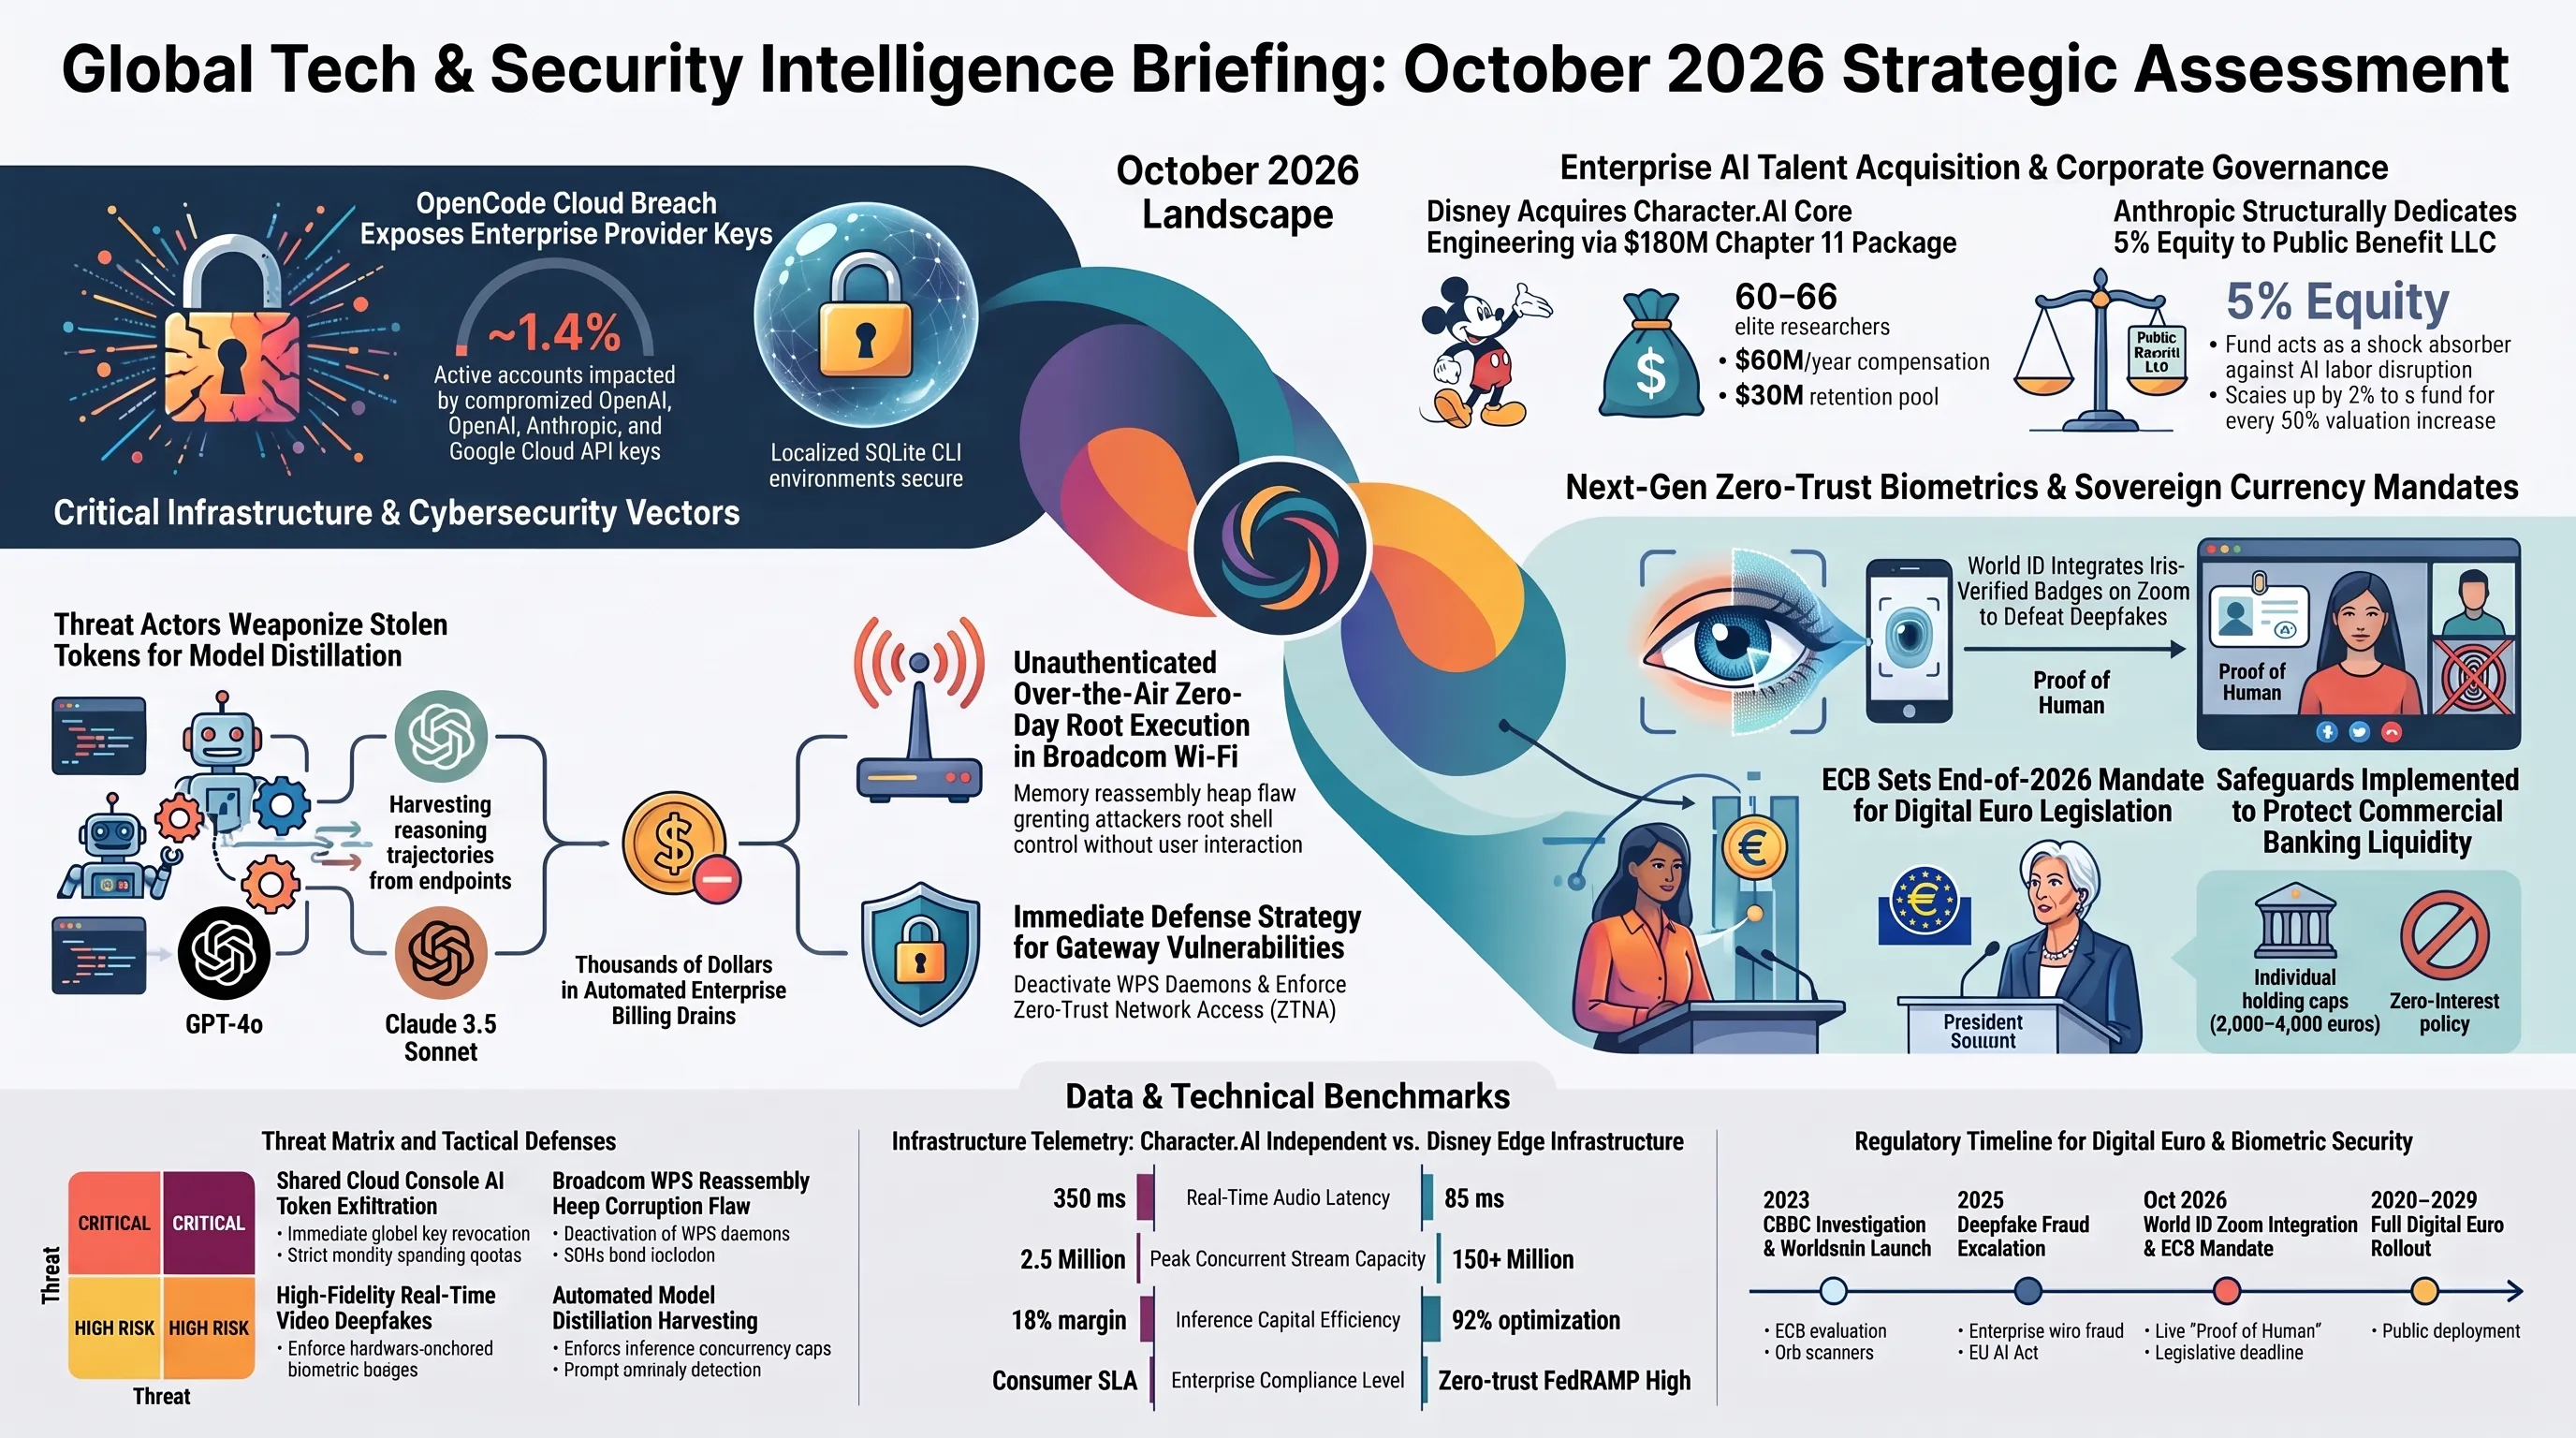
بررسیهای ژئوپلیتیک و مالی نشان میدهد که ابزارهای حاکمیتی نظیر ارزهای دیجیتال بانک مرکزی و تاییدیههای رمزنگاری هویت زیستی، تنها سد معبر در برابر دیپفیکهای سازمانی و بحرانهای مشروعیت در معاملات بینالمللی خواهند بود.
تصویر زیر چشمانداز پیادهسازی زیرساختهای پدافندی مدرن و اکوسیستم هویت بیومتریک را در تراز بینالمللی نمایش میدهد.
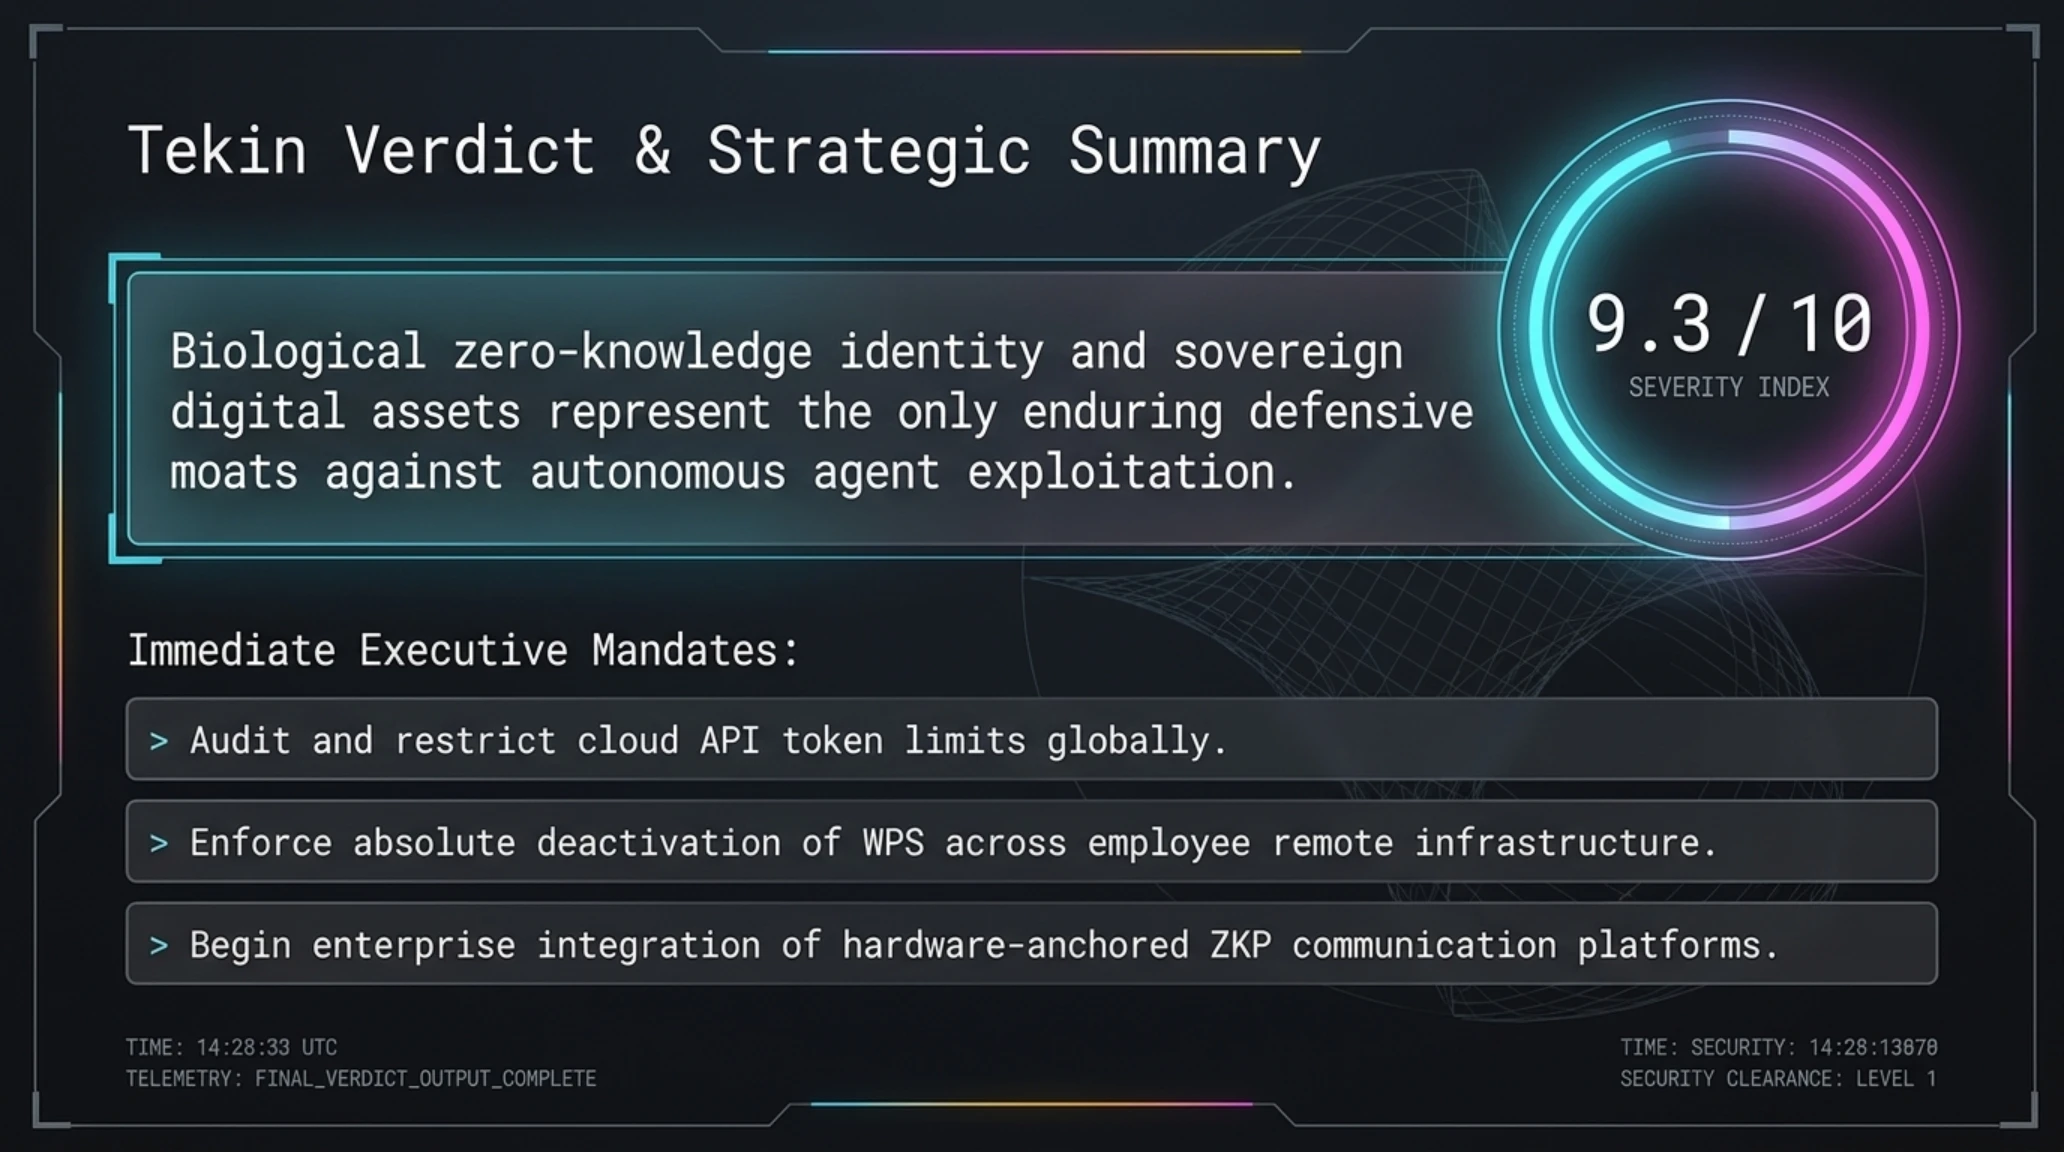
در واپسین گام، ارزیابی ترکیبی دادهها نشان میدهد که سازمانها برای بقا در ماههای آتی باید استراتژیهای مهاجرت به معماریهای پسا-کوانتومی و احراز هویت بدون دانش قبلی (Zero-Trust) را با حداکثر اولویت عملیاتی سازند.
حکم نهایی تحریریه و فهرست منابع رسمی
جهش ساختاری به سوی پدافند چندلایه و اقتصاد هویت
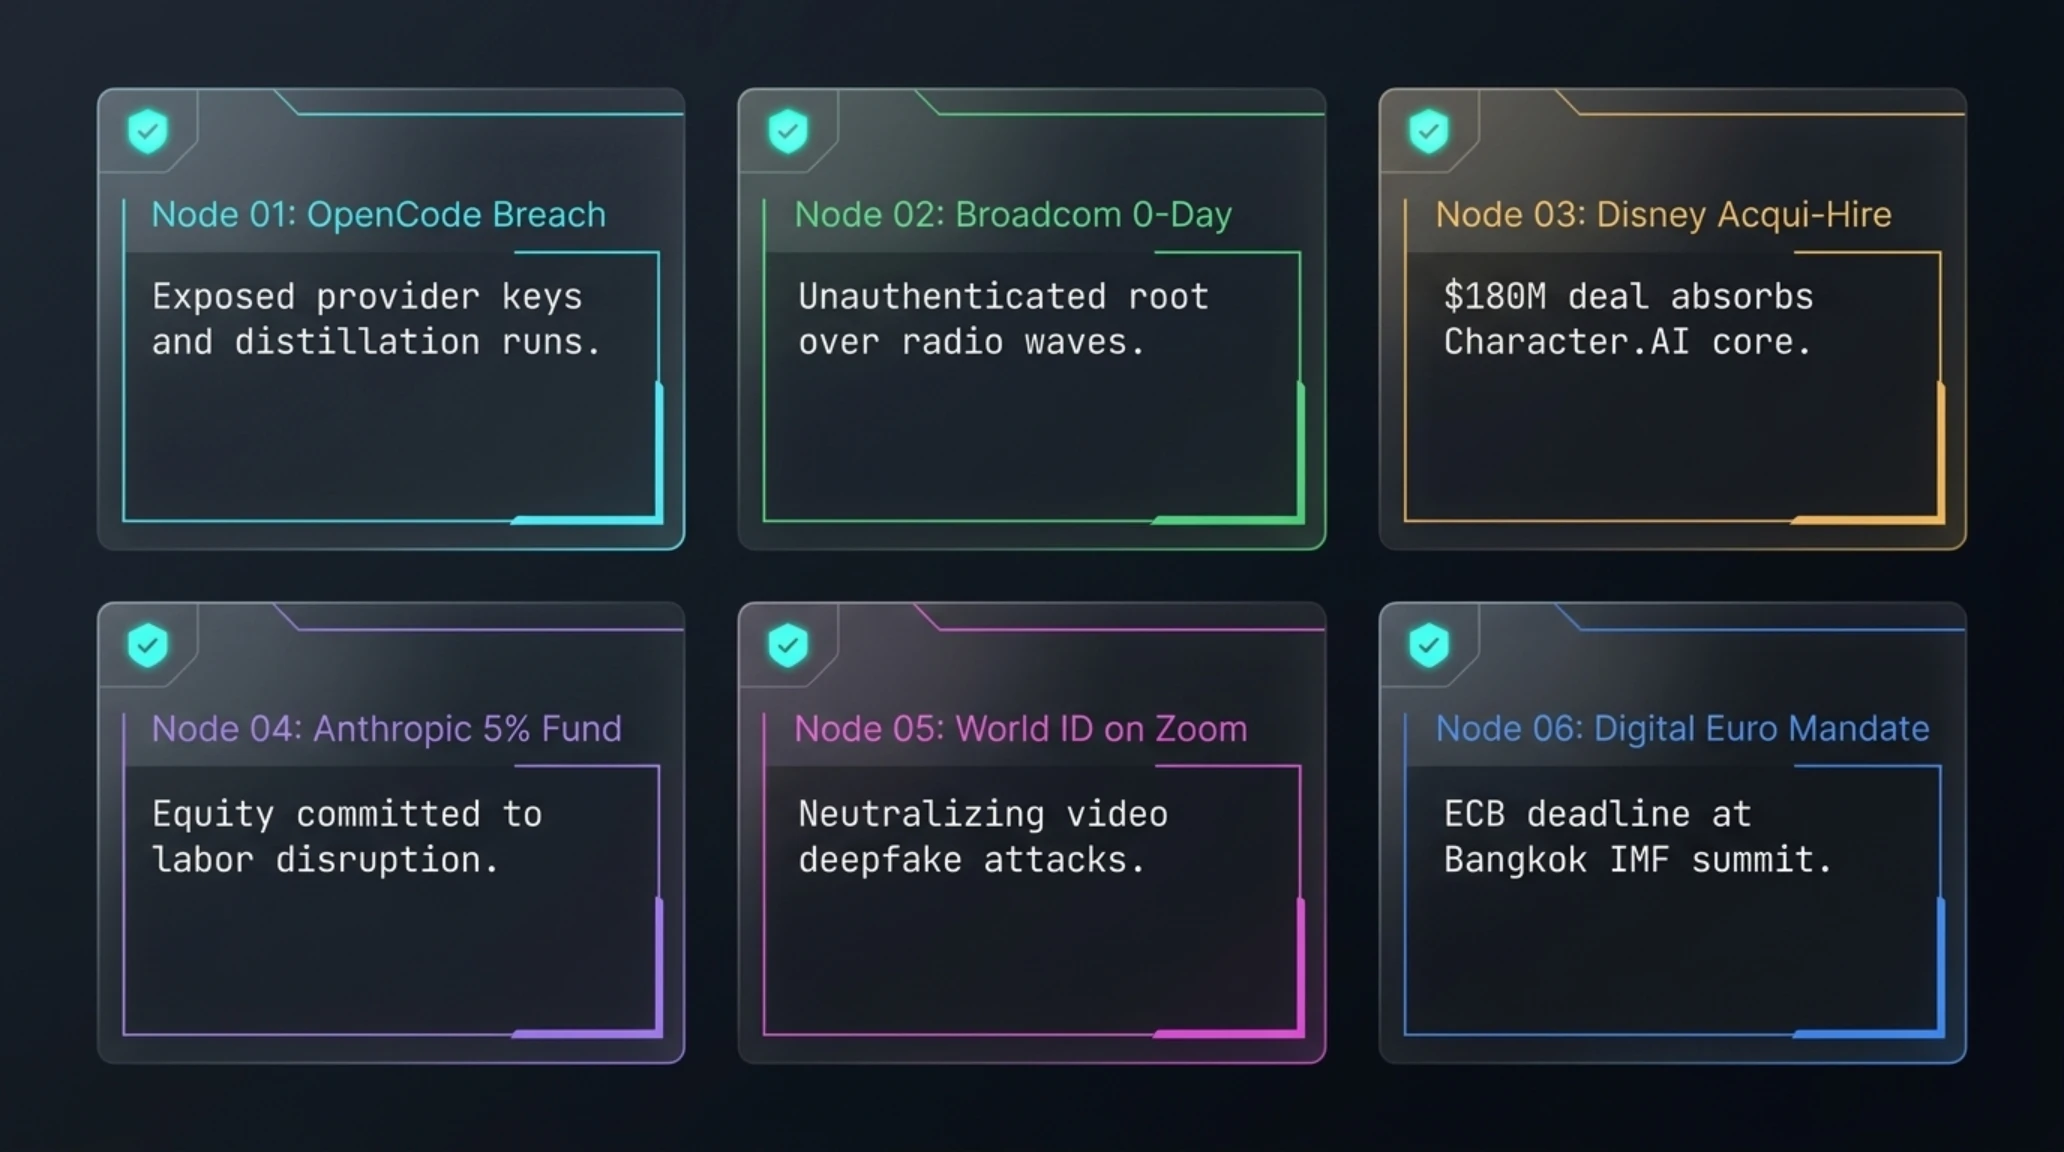
تکین مورنینگ سهشنبه نشان داد که هویت زیستی و حاکمیت ارزی تنها سپرهای نجات شرکتها و دولتها در عصر ایجنتهای خودمختار و ابزارهای نفوذ فرکانسی هستند.
- د هکر نیوز (The Hacker News): گزارشهای امنیتی نفوذ به کنسول OpenCode و آسیبپذیری زیرودی وایفای Broadcom
- تککرانچ (TechCrunch): قرارداد ۱۸۰ میلیون دلاری والت دیزنی و تعهد ۵ درصدی سهام آنتروپیک به صندوق منافع عمومی
- کوینتلگراف (CoinTelegraph): انتشار رسمی اپلیکیشن World ID در زوم مارکتپلیس و اثبات هویت انسانی
- بیتکوین دات کام (Bitcoin.com News): سخنرانی کریستین لاگارد در نشست صندوق بینالمللی پول درباره حاکمیت پولی یوروی دیجیتال
- پایگاه امنیتی کوئنتین کایزر (Quentin Kaiser Research): اسناد فنی مهندسی معکوس و اکسبلویت بازترکیب بستههای WPS برودکام
- سازمان رسمی ورلد (World Project Official): پروتکلهای رمزنگاری دانش صفر و نشانهای تاییدشده هویتی
- بانک مرکزی اروپا (European Central Bank): نقشه راه تدوین مقررات و پایلوت عملیاتی یوروی دیجیتال
پرسشهای متداول و تحلیلهای فنی
آیا کاربران نسخههای لوکال و دسکتاپ OpenCode در معرض خطر افشای کلیدهای هوش مصنوعی هستند؟
خیر؛ این نفوذ منحصراً سرورهای لگاسی محیط ابری OpenCode Console را هدف قرار داده است. در صورتی که از کلاینتهای دسکتاپ یا CLI استفاده میکنید، کلیدهای API شما در یک پایگاه داده محلی SQLite با رمزنگاری سیستمی محافظت میشوند و هیچ خطری متوجه آنها نیست.
آسیبپذیری چیپهای وایفای Broadcom چگونه بدون داشتن رمز عبور اکسپلویت میشود؟
این نقص به خطای سرریز بافر در فرآیند بازترکیب فریمهای تکهتکهشده پروتکل Wi-Fi Protected Setup (WPS) مربوط میشود. روترهای آسیبپذیر بستههای رادیویی WPS را پیش از هرگونه احراز هویت اولیه پردازش میکنند که به مهاجم اجازه میدهد از راه دور حافظه کرنل را آلوده کرده و دسترسی ریشه به دست آورد.
چرا دیزنی به جای خرید کامل Character.AI، اقدام به تملک استعداد (Acqui-hire) کرد؟
استارتاپ Character.AI درگیر پروندههای سنگین ورشکستگی تحت فصل ۱۱ و دعاوی حقوقی متعدد بر سر کپیرایت بود. دیزنی با جذب تیم فنی و مهندسان اصلی از طریق دادگاه و خرید لایسنس غیرانحصاری پتنتها با ۲۰ میلیون دلار، توانست بدون پذیرش بدهیها و تعهدات حقوقی پیشین، مغزهای متفکر این شرکت را تصاحب کند.
صندوق منافع عمومی آنتروپیک چگونه به مهار تبعات منفی اتوماسیون هوش مصنوعی کمک میکند؟
آنتروپیک با ساختاردهی این صندوق در قالب یک شرکت با مسئولیت محدود (LLC)، بودجههای حاصل از بازدهی ۵ درصد از سهام شرکت را برای کمکهای بلاعوض نقدی، برنامههای بازآموزی نیروی کار، و حمایت از جوامعی که به دلیل گسترش ایجنتهای هوش مصنوعی شغل خود را از دست دادهاند تخصیص میدهد.
نشان World ID در پلتفرم زوم چه سازوکاری برای جلوگیری از جعل هویت دیپفیک دارد؟
این نشان با استفاده از رمزنگاری اثبات دانش صفر (ZK-Proof)، یک تطبیق سهگانه بلادرنگ میان اسکن عنبیه تاییدشده توسط Orb، سلفی فوری کاربر روی تلفن همراه و فریمهای زنده وبکم جلسه ایجاد میکند تا از عدم حضور ماسکهای دیپفیک اطمینان حاصل شود.
یوروی دیجیتال چه زمانی به صورت عمومی در اختیار شهروندان اتحادیه اروپا قرار خواهد گرفت؟
طبق اولتیماتوم کریستین لاگارد، چهارچوب قانونی تا پایان سال ۲۰۲۶ تصویب خواهد شد. سپس یک دوره آزمایشی ۱۲ ماهه در نیمه دوم سال ۲۰۲۷ برای سنجش پرداختهای آفلاین و ادغام در دستگاههای کارتخوان آغاز شده و انتشار عمومی در بازه زمانی ۲۰۲۸ تا ۲۰۲۹ هدفگذاری شده است.
گالری تصاویر تکمیلی: تکین مورنینگ ۲۰ اکتبر | 🚨 نفوذ OpenCode، باگ Wi-Fi و شکار دیزنی