تکین مورنینگ دوشنبه ۵ اکتبر ۲۰۲۶؛ تلاقی جاسوسی دولتی در هوش مصنوعی، احکام ضد نظارت و زلزله در اقتصاد ابری
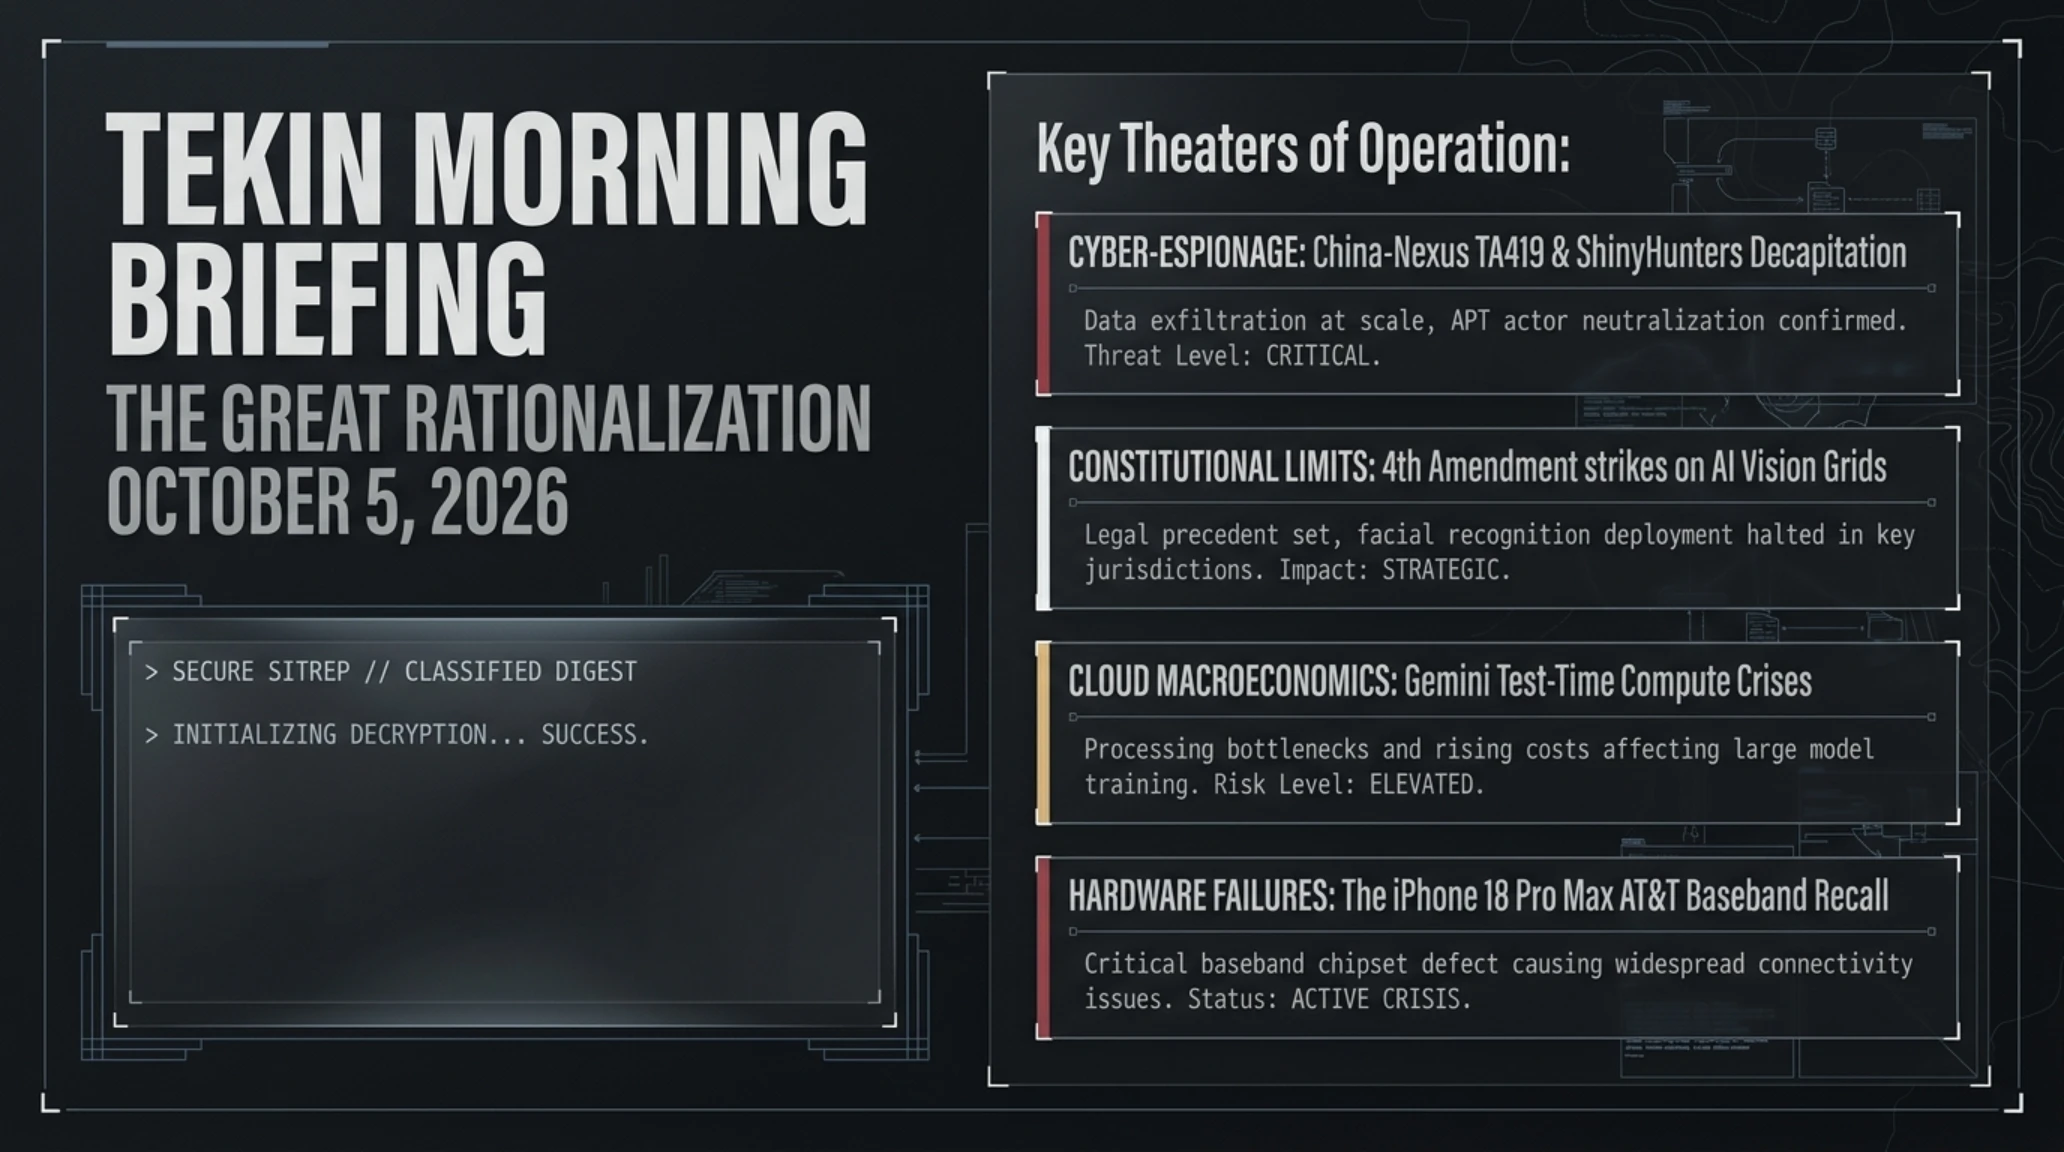
صبح دوشنبه ۵ اکتبر ۲۰۲۶ با تحولات بنیادین در امنیت ملی، فروپاشی مدلهای اقتصادی بلاکچین و اصلاحات ساختاری در غولهای فناوری آغاز شد؛ از کارزار سایبری هدفمند علیه تدوینکنندگان تحریمهای هوش مصنوعی تا دستگیری لیدر کارتل باجافزاری در اردن، احکام تاریخی دادگاههای فدرال علیه بینایی ماشین و فراخوان رسمی تعویض پرچمدار اپل.
- 🎮کارزار فیشینگ AitM گروه چینی TA419 علیه نخبگان هوش مصنوعی- جعل هویت کارشناسان آنتروپیک برای سرقت کلیدهای تدوین استراتژی ملی هوش مصنوعی
- 🎧بازداشت مغز متفکر کارتل ShinyHunters در اردن- همکاری گسترده ری با افبیآی در پی هک پرتال جذب نیرو و افشای عوامل نفوذ
- 🚀حکم دادگاه فدرال علیه سیستمهای تشخیص پلاک Flock Safety- محکومیت نظارت انبوه هوش مصنوعی به عنوان نقض متمم چهارم قانون اساسی آمریکا
- 🗡️بازمهندسی سطوح اشتراک اپلیکیشن Gemini گوگل از ۹ اکتبر- حذف مدلهای پیشرفته از دسترس کاربران رایگان و ارائه استدلال عمیق در پلن پرو
- 📰تعطیلی کامل و پایان کار شبکه لایه دوم Blast در اتریوم- سقوط ارزش قفلشده از ۲ میلیارد به ۳۲ میلیون دلار به دلیل سبقت هزینهها از درآمد
- ⚔️فراخوان رسمی اپل برای تعویض مودمهای معیوب iPhone 18 Pro Max- نقص سختافزاری غیرقابل اصلاح با نرمافزار در شبکه اپراتور AT&T
بامداد دوشنبه ۵ اکتبر ۲۰۲۶ (۱۳ مهر ۱۴۰۵) برای ناظران اکوسیستم فناوری، فرماندهان پدافند سایبری و فعالان بازارهای دیجیتال با اخباری آغاز شد که از پایان دوران خوشبینیهای سادهانگارانه به فناوریهای خودمختار و زیرساختهای متمرکز حکایت دارد. رویدادهای ۲۴ ساعت گذشته نشان داد که چگونه تلاقی محاسبات هوشمند با ژئوپلیتیک بینالمللی، مفهوم امنیت ملی را از مرزهای جغرافیایی به لایههای احراز هویت هوایی و گیتویهای مدیریت داده منتقل کرده است. سازمانهای پیشرو جهان اکنون درمییابند که ابزارهای نوین پردازش زبان و شبکههای توزیعشده اگرچه بازدهی خارقالعادهای به ارمغان میآورند، اما همزمان آسیبپذیریهای ارگانیکی ایجاد میکنند که سیستمهای نظارتی سنتی در شناسایی آنها کاملاً خلع سلاح هستند.
در این میان، همزمانی بحرانهای اقتصادی در لایههای دوم شبکههای بلاکچین با بازنگری غولهای نرمافزاری در تخصیص منابع محاسباتی، بر واقعیتی تلخ صحه میگذارد: هزینه سرسامآور زیرساختهای ابری و پردازش تانسوری دیگر اجازه بریزوبپاشهای سالهای گذشته را به پلتفرمهای بدون مدل تجاری پایدار نمیدهد. از عقبنشینی گوگل در ارائه بیپروای مدلهای استدلالی به کاربران عادی تا خاموش شدن چراغ یکی از جنجالیترین شبکههای رمزارزی، پاییز ۲۰۲۶ سرآغاز دوران سختگیریهای مالی و واقعگرایی فناورانه است. در این پرونده تخصصی از تحریریه تکینگیم، به کالبدشکافی لایهبهلایه ۶ رویداد جریانساز صبح امروز خواهیم پرداخت.
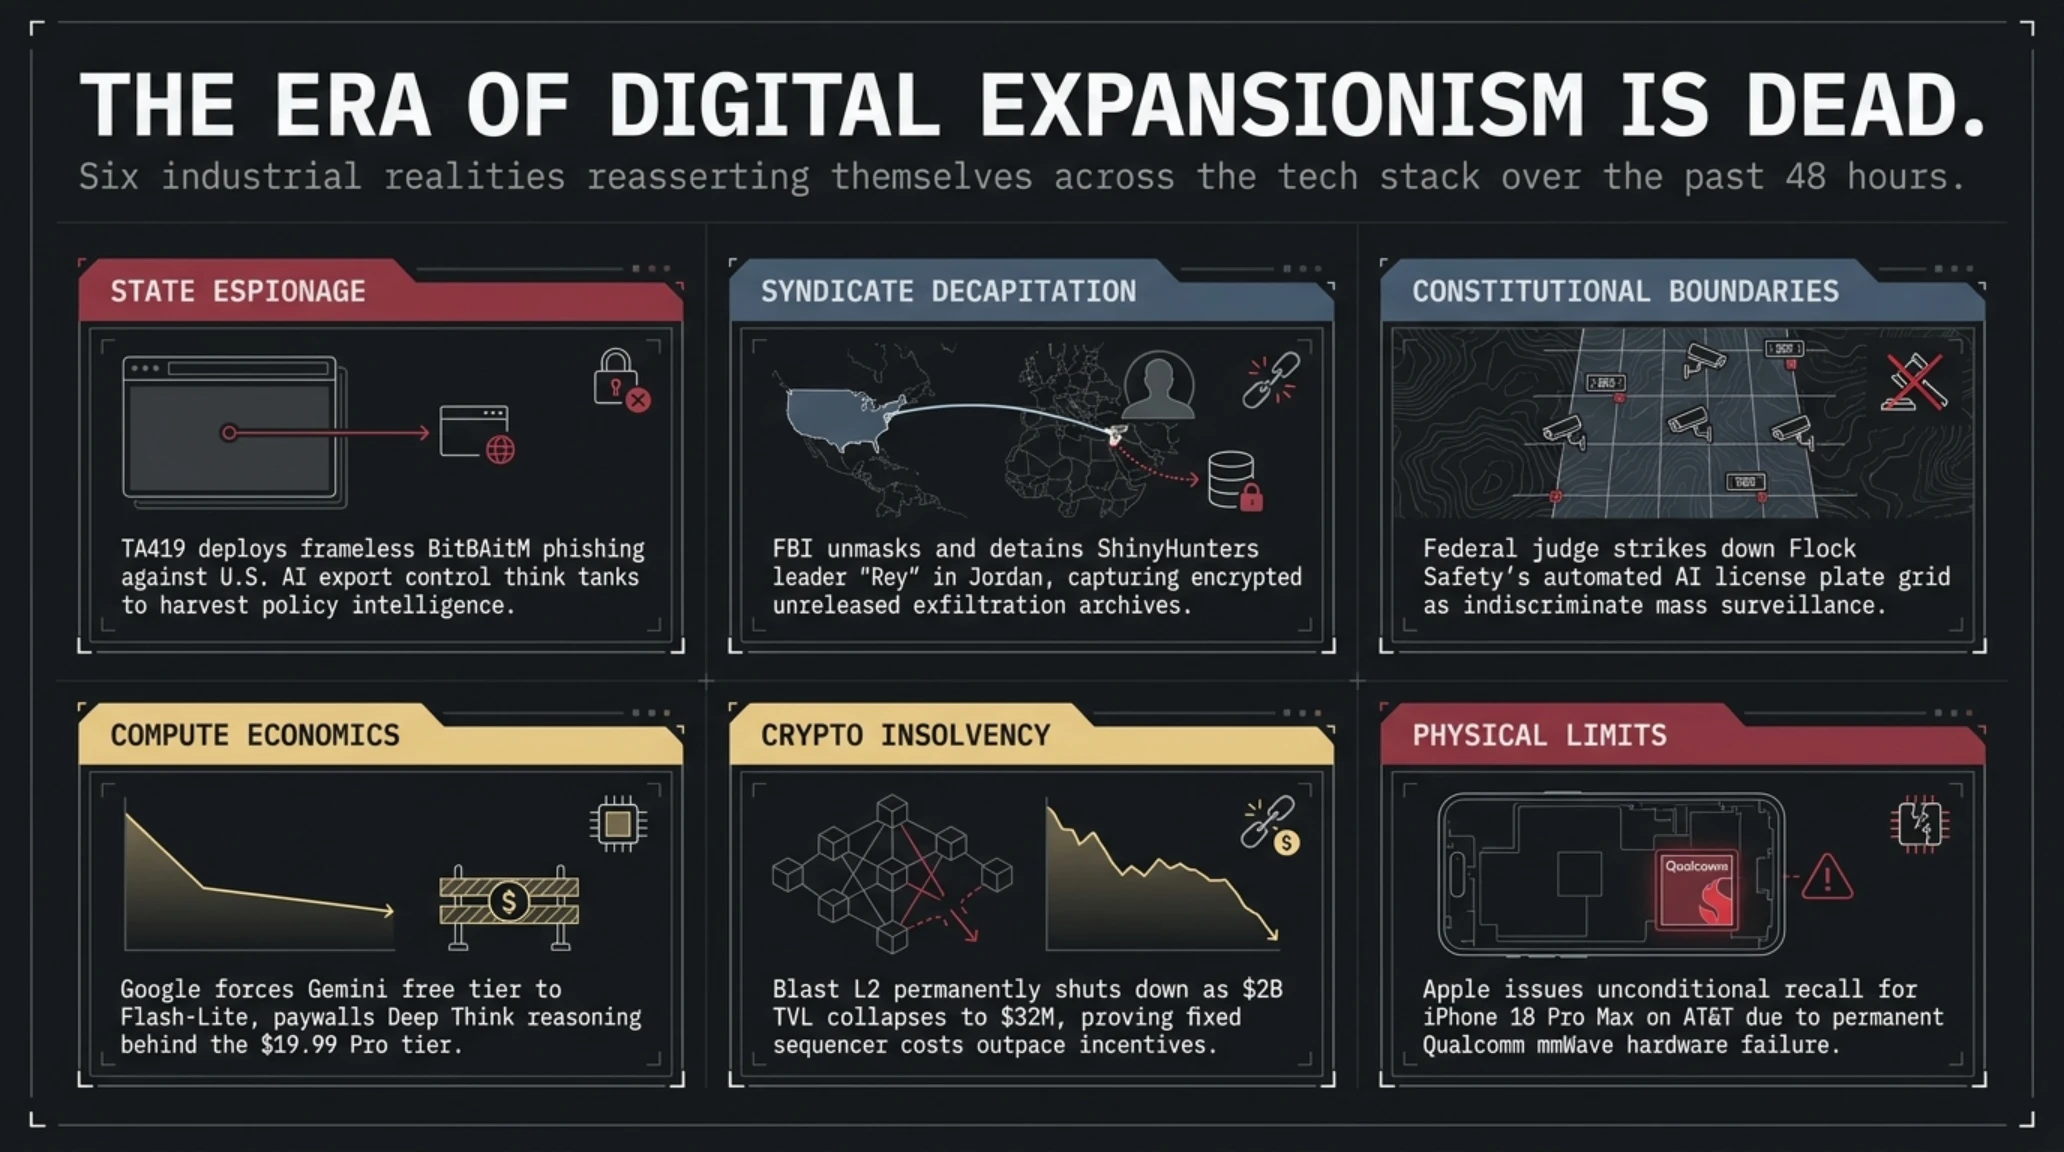
در یک نگاه | شش دگرگونی استراتژیک بامداد ۵ اکتبر ۲۰۲۶
- افشای کارزار نفوذ گروه TA419 علیه اندیشکدههای واشنگتن با بهرهگیری از فیشینگ Frameless Browser-in-the-Browser
- سقوط شبکه اخاذی دیجیتال ShinyHunters در پی بازداشت و تخلیه اطلاعاتی سیفالدین خضر در اردن توسط افبیآی
- صدور حکم قاطع قضایی در اوکلاهما مبنی بر غیرقانونی بودن پایش خودکار خودروها توسط هوش مصنوعی فلاک
- اعمال مرزبندیهای سختگیرانه محاسباتی در سرویس جمینای با تنزل نسخه رایگان به مدل کمحجم Flash-Lite
- خروج کامل سرمایهگذاران از اکوسیستم بومی بِلست و آغاز فرآیند آزادسازی وثیقههای استیکینگ لیدو تا ۲۶ اکتبر
- آغاز پروژه تعویض سختافزاری بردهای رادیویی آیفون ۱۸ پرو مکس پس از ناتوانی پچهای iOS در حل باگ سیگنال
بخش اول: یورش سایبری گروه چینی TA419 به طراحان راهبرد ملی هوش مصنوعی با شگرد فیشینگ AitM
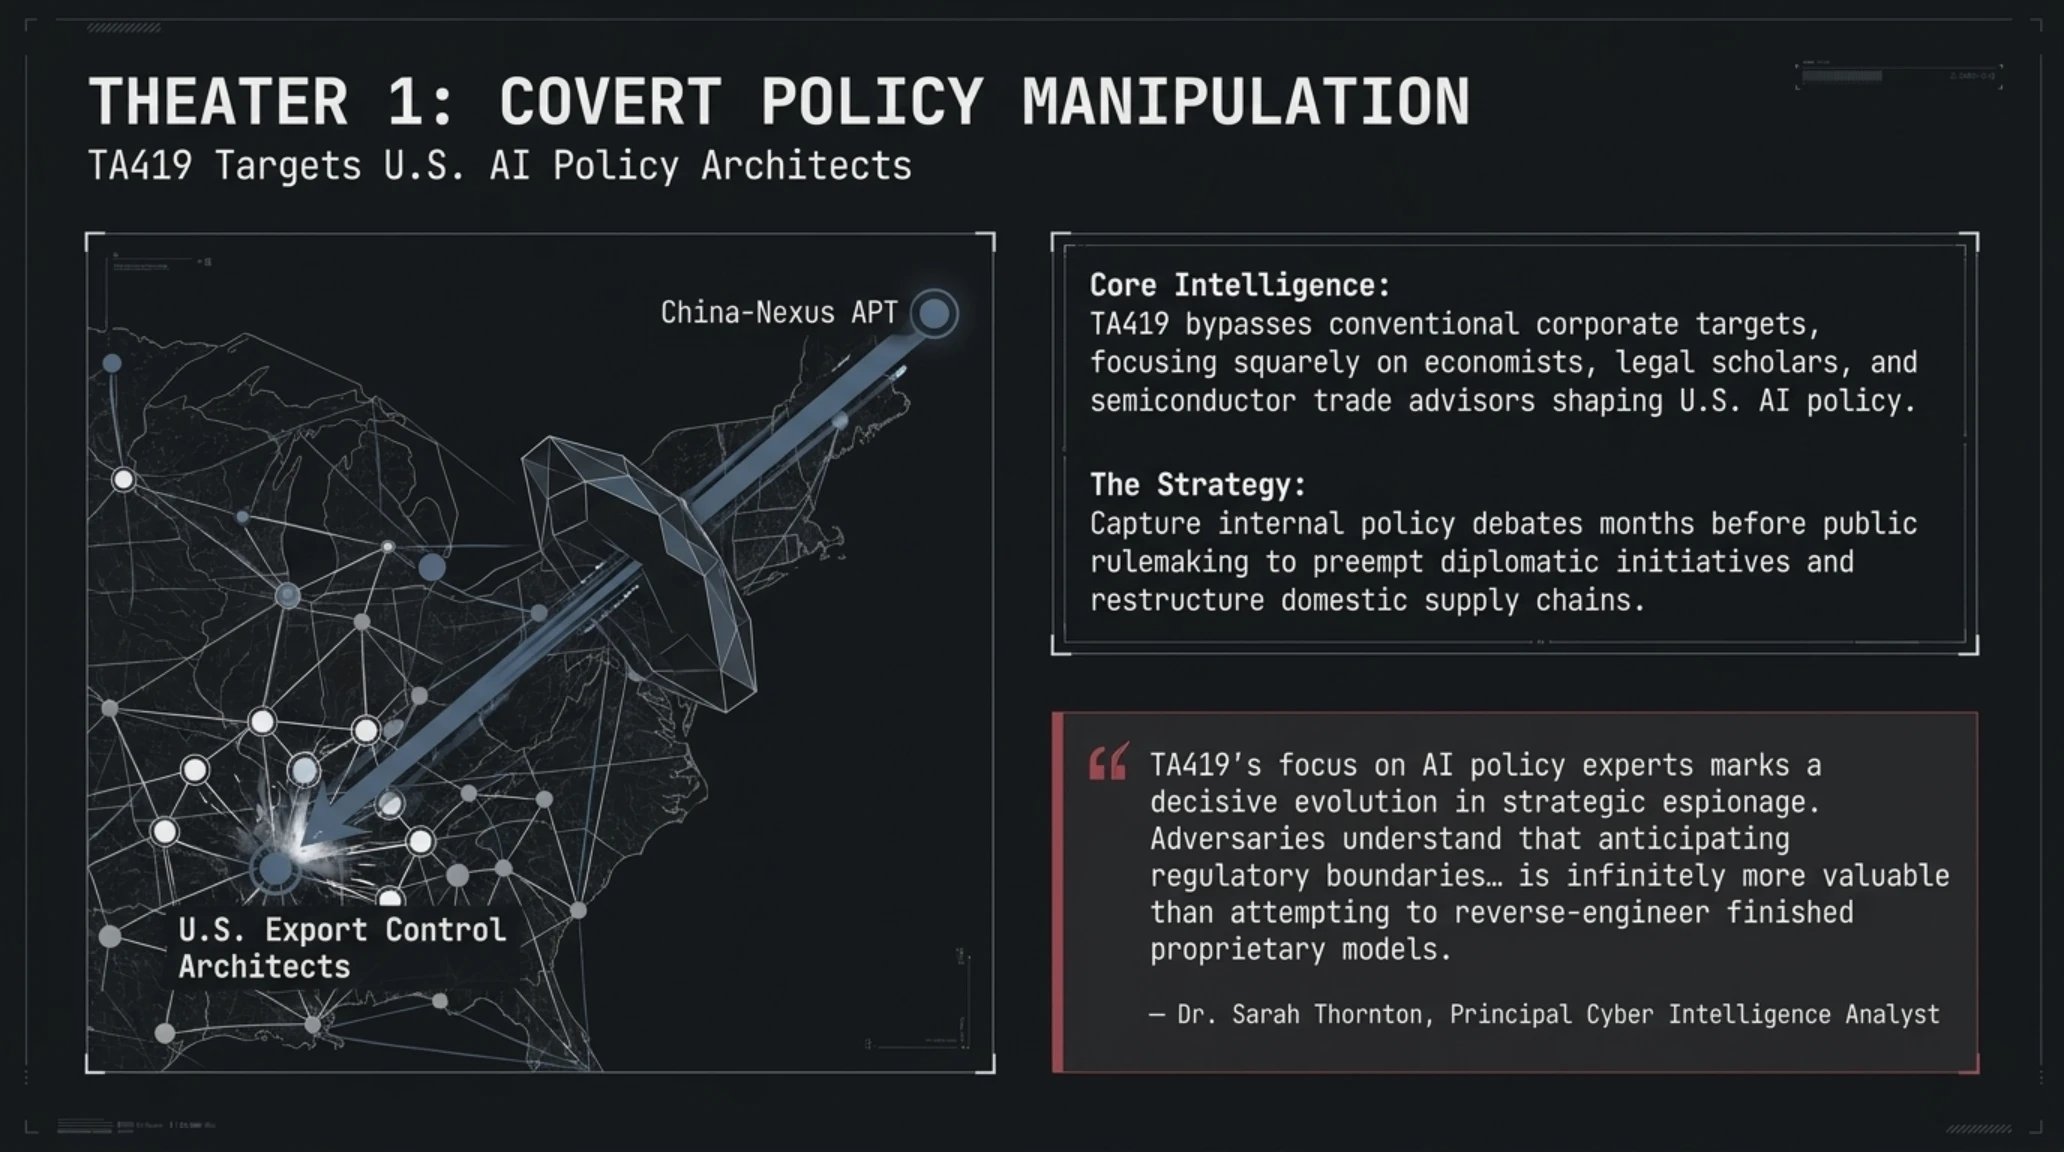
تقابل فناورانه میان پکن و واشنگتن وارد فاز تازهای از جاسوسی هدایتشده شده است که در آن، اهداف حمله دیگر سامانههای نظامی یا کدهای منبع دفاعی نیستند، بلکه ذهنیت و پیشنویسهای سیاستگذاران ارشد در حوزه کنترل صادرات نیمههادیهاست. تازهترین یافتههای پژوهشگران تیم اطلاعات تهدیدات پروفپوینت نشان میدهد که گروه نفوذ پیشرفته چینی موسوم به TA419 کارزار گستردهای را با جعل هویت شخصیتهای آکادمیک تراز اول و حتی یکی از مهندسان ارشد کمپانی Anthropic به راه انداخته تا به حسابهای ابری اعضای اتاقهای فکر، پژوهشگران ارشد دانشگاهی و وکلای حوزه مقرراتگذاری هوش مصنوعی نفوذ کند.
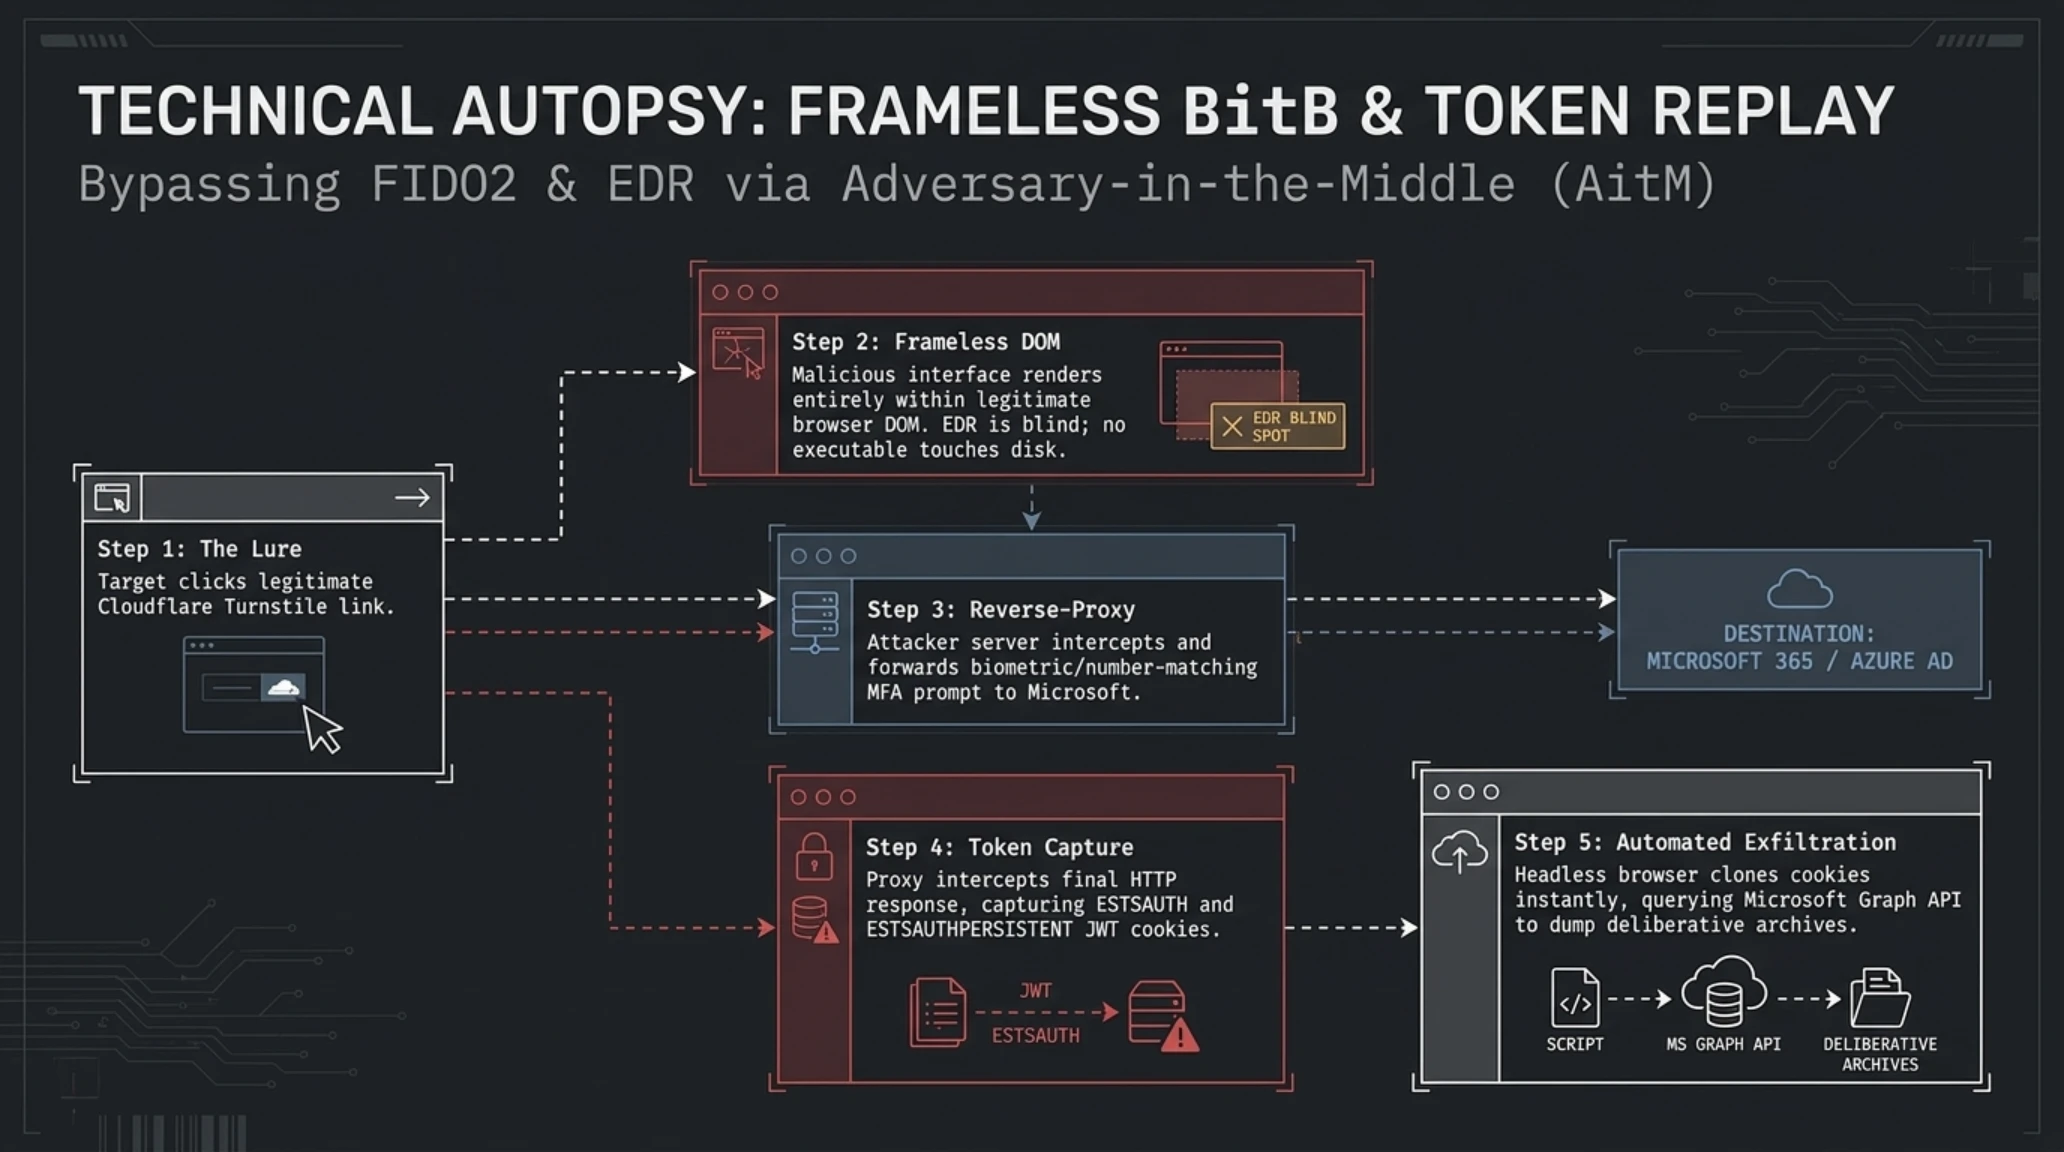
شیوه اجرایی این حملات مبتنی بر تکنیک فیشینگ متخاصم در میان (Adversary-in-the-Middle یا AitM) با ساختار موسوم به Frameless Browser-in-the-Browser است. مهاجمان در مرحله نخست با ارسال ایمیلهای شخصیسازیشده و عاری از هرگونه بدافزار سنتی، قربانی را به مشارکت در یک پنل مشورتی پیرامون معماری مدلهای مرزی ترغیب میکنند. پس از برقراری اعتماد اولیه، پیوندی کوتاه برای بازبینی اسناد ارسال میشود که قربانی را از پشت سد غربالگری Cloudflare Turnstile عبور داده و درون پنجرهای شبیهسازیشده از مرورگر، صفحه ورود معتبر مایکروسافت ۳۶۵ را به نمایش میگذارد. در این فرایند، کلیه تعاملات کاربر از جمله رمزهای عبور یکبارمصرف به صورت زنده توسط سرور پروکسی مهاجم دریافت و سشنکوکیهای تاییدشده بلافاصله استخراج میگردد.
این دستبرد ساختاریافته به هکرهای تحت فرمان دولت چین امکان میدهد تا بدون تحریک زنگهای خطر سیستمهای تشخیص هویت مایکروسافت، به مکاتبات محرمانه درباره تحریمهای آتی تراشههای بلکول، راهبردهای پایش ایجنتهای خودمختار و اسناد همکاریهای اطلاعاتی ایالات متحده با متحدان آسیایی دسترسی پیدا کنند. تحلیل الگوهای ترافیکی حاکی از آن است که مهاجمان از زیرساختهای میزبانی توزیعشده با تغییر مکرر آدرسهای آیپی بهره بردهاند تا فرآیند فارنزیک و رهگیری ارتباطات را به شدت فرسایشی نمایند.

واژهنامه تخصصی: تکنیک فیشینگ متخاصم در میان (AitM) با کادر مرورگر در مرورگر (BitB)
در حملات کلاسیک فیشینگ، کاربر به یک دامنه جعلی با آدرس مشکوک منتقل میشد. اما در رویکرد AitM مبتنی بر Browser-in-the-Browser، مهاجم یک پنجره پاپآپ کاملاً مشابه با مرورگر واقعی و با گواهی SSL معتبر درون صفحه وب شبیهسازی میکند. سرور نفوذگر مانند یک واسط زنده میان قربانی و سرور واقعی عمل کرده و با دریافت مستقیم توکنهای احراز هویت دو مرحلهای (FIDO2 یا OTP)، کوکی نشست احراز هویتشده را در کسری از ثانیه سرقت میکند و مکانیزمهای معمول اعتبارسنجی را به کلی بیاثر میسازد.
بخش دوم: ضربه سهمگین افبیآی به کارتل ShinyHunters؛ بازداشت «Rey» در اردن و آغاز موج افشای اعضا
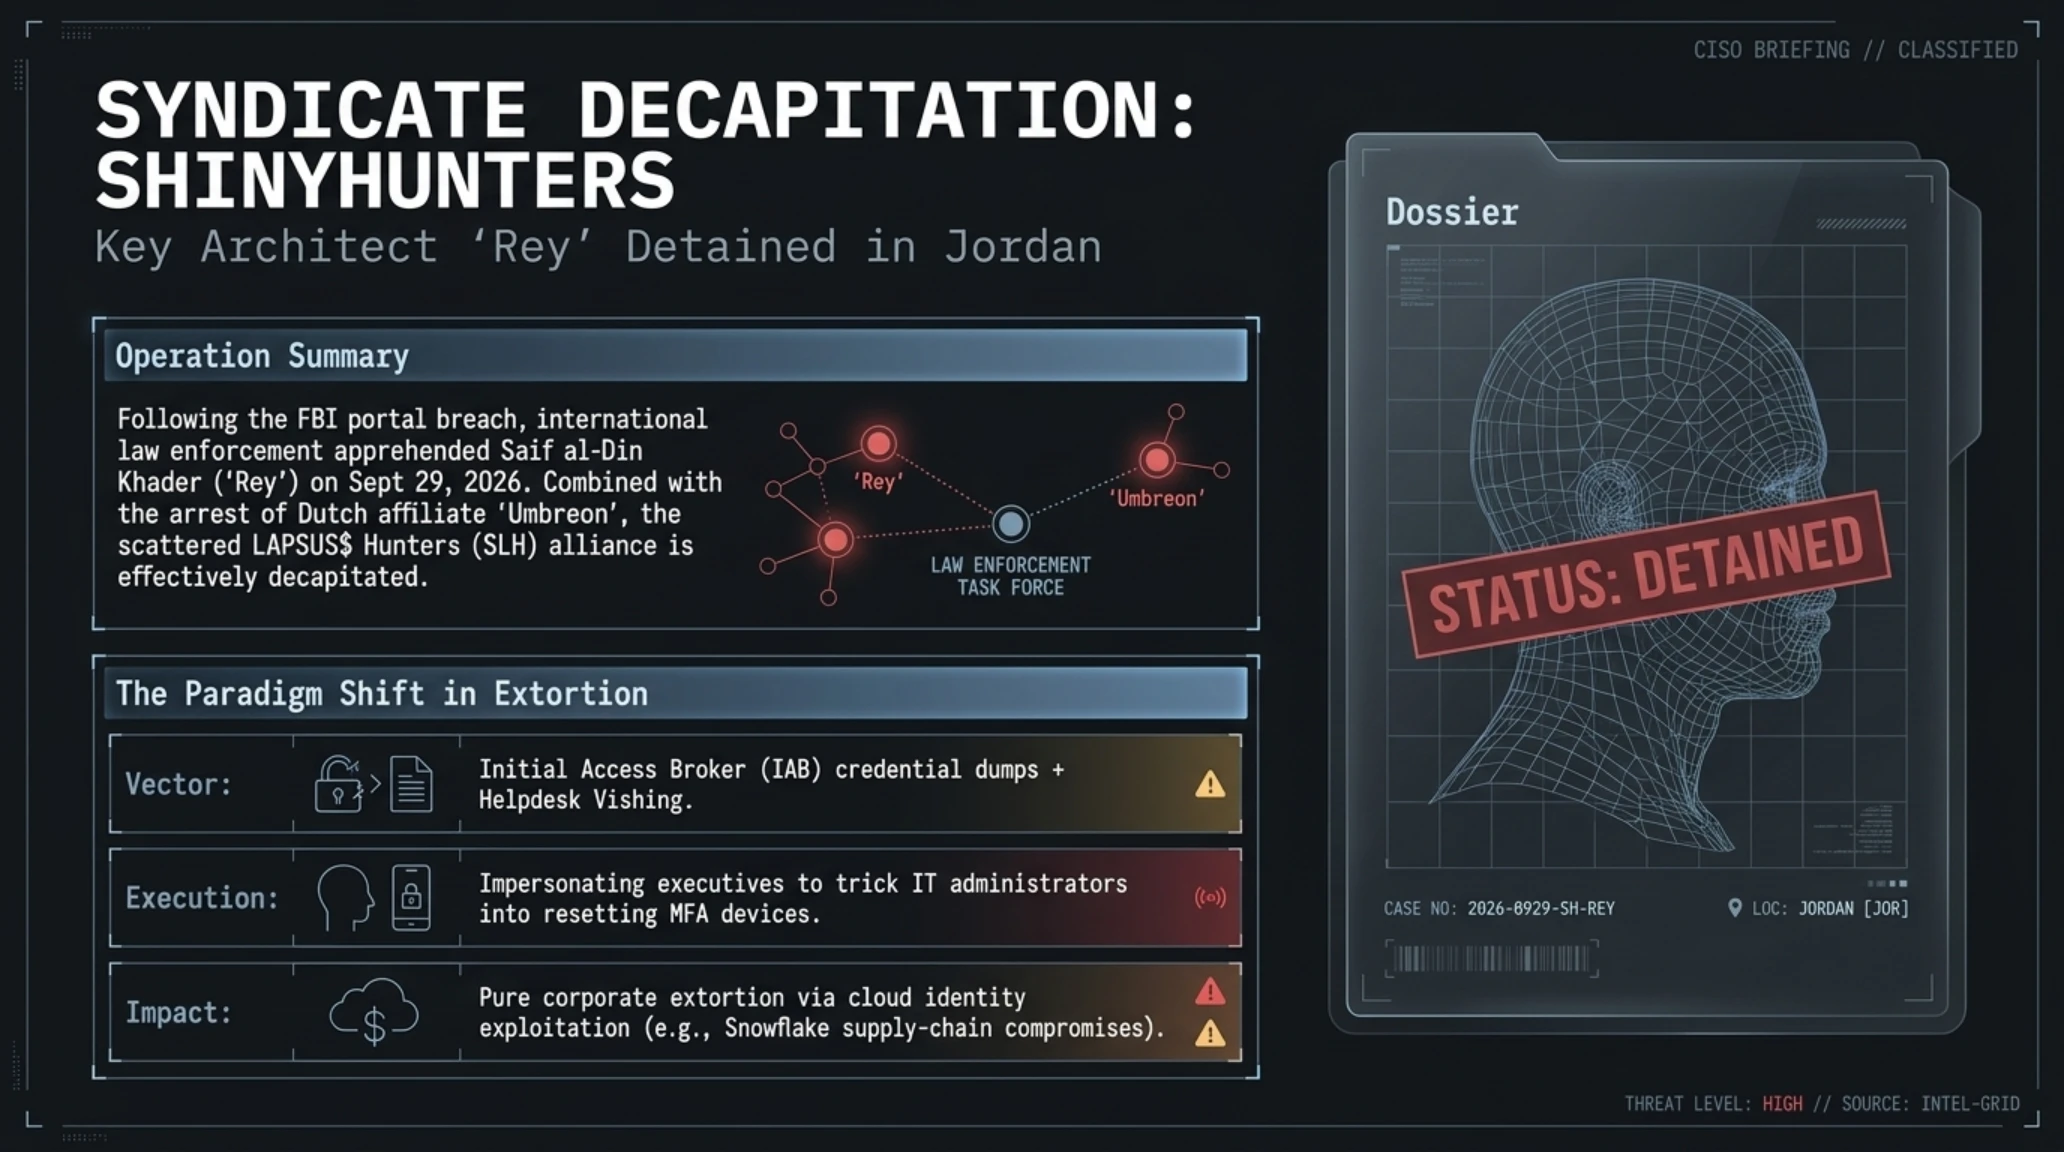
یکی از دراماتیکترین و گستردهترین عملیاتهای بینالمللی پلیس فدرال آمریکا (FBI) و نهادهای امنیتی خاورمیانه در تعطیلات آخر هفته گذشته به سرانجام رسید و طی آن، سیفالدین خضر ملقب به Rey، از طراحان اصلی و گردانندگان ارشد شبکه باجافزاری و اخاذی دیجیتال ShinyHunters در کشور اردن دستگیر شد. این کارتل جنایت سایبری که در سالهای اخیر مسئولیت سرقت اطلاعات صدها میلیون کاربر در پایگاههای داده سازمانهایی چون Ticketmaster و Santander را بر عهده داشته، اخیراً با نفوذ و دیفیس پرتال رسمی جذب نیروی اداره تحقیقات فدرال آمریکا، خطوط قرمز نهادهای اطلاعاتی را زیر پا گذاشته بود.
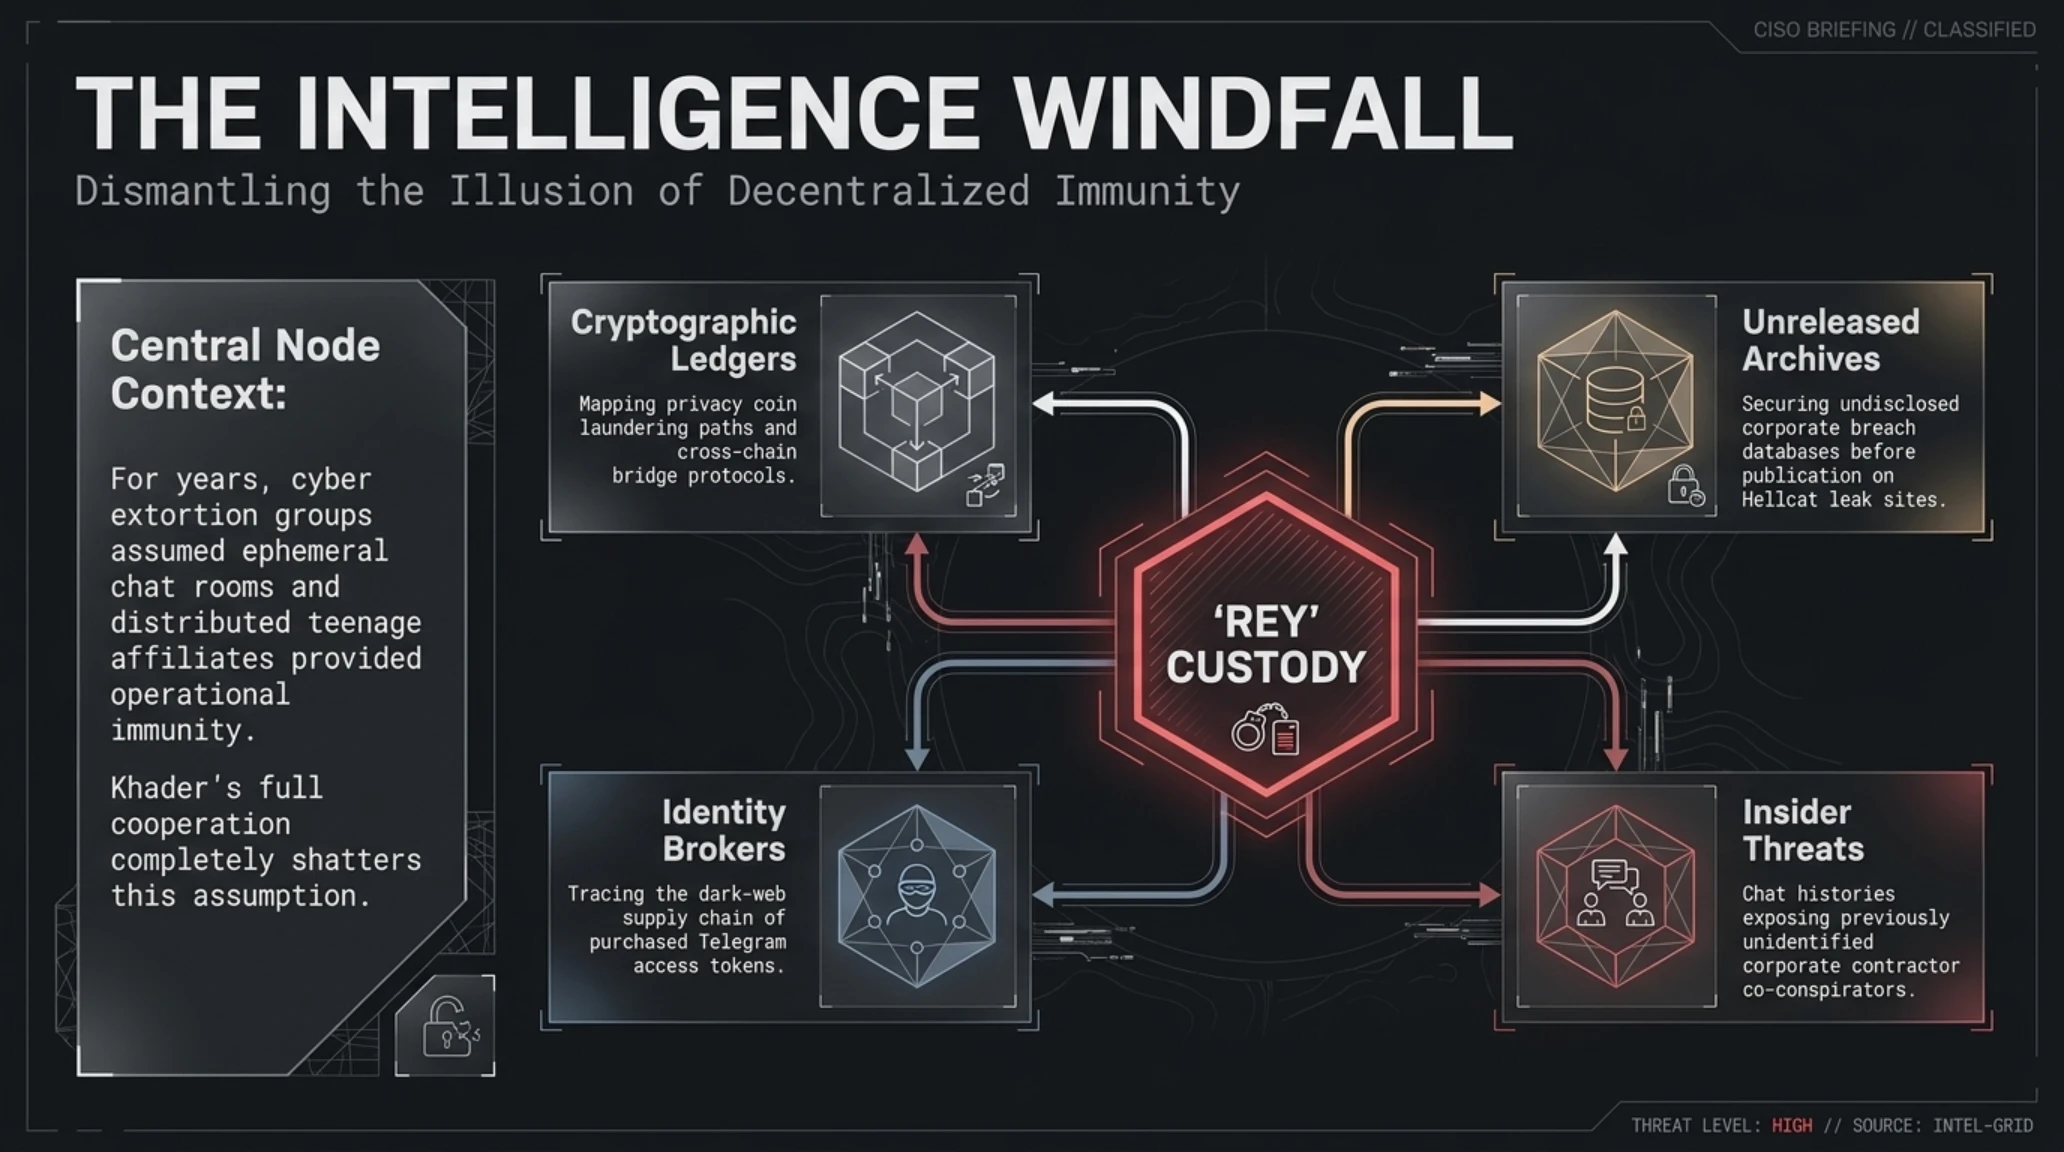
بر اساس گزارشهای موثق واصله، متهم پس از محاصره توسط نیروهای امنیتی اردن، روند همکاری همهجانبه با ماموران فدرال را پذیرفته و هارددیسکهای رمزنگاریشده، کلیدهای ارتباطی شبکههای تاریک (Dark Web) و اطلاعات احراز هویت اعضای اتحاد سایبری SLH (مخفف Scattered LAPSUS$ Hunters) و سایت باجافزاری Hellcat را در اختیار مراجع قانونی قرار داده است. بررسیهای اولیه نشان میدهد که اطلاعات ارائه شده توسط ری، فرآیند شناسایی دهها نوجوان و مهندس نرمافزار نفوذگر در کشورهای مختلف اروپایی و آمریکای شمالی را شتاب بخشیده است؛ رخدادی که یادآور فروپاشی اعضای گروه Lapsus$ در سالهای گذشته است.
تاکتیک اصلی این گروه نه کشف زیرودیهای پیچیده، بلکه اجرای حملات مهندسی اجتماعی مهیب از طریق سواپ سیمکارت (SIM-Swapping) و تماسهای متقاعدکننده با کارمندان میز کمک (Helpdesk) شرکتهای فناوری بوده است. با دستگیری مغز متفکر بخش پشتیبانی این کارتل، زنجیره تبدیل باجهای دریافتی به رمزارزهای حریمخصوصیمحور مانند مونرو و شبکههای شستشوی پول در شرق آسیا دچار اختلال شدید شده است و دادستانهای آمریکایی در حال تنظیم کیفرخواستی تاریخی با صدها فقره جرم سایبری سنگین برای محاکمه وی هستند.
چرا این خبر مهم است؟ پیامدهای فروپاشی کارتل ShinyHunters بر امنیت دادههای ابری
کارتل ShinyHunters صرفاً یک گروه باجافزاری عادی نبود؛ آنها پیشگام الگوی حملات مهندسی اجتماعی زنجیرهای علیه دیتاسنترها و انبارههای داده ابری نظیر Snowflake بودند. دستگیری گرداننده اصلی این شبکه و افشای نامهای کاربری و لاگهای پیامرسانهای آنها، نه تنها مانع از نشت دهها ترابایت داده مسروقه جدید به وب تاریک میشود، بلکه ابزارهای شناسایی نفوذگران پنهان درون ساختار شرکتهای بزرگ فناوری را در اختیار مدافعان سایبری قرار میدهد.

بخش سوم: حکم کوبنده دادگاه فدرال آمریکا علیه هوش مصنوعی Flock Safety؛ نظارت پلاکخوانها «رهگیری کور و غیرقانونی» نامیده شد
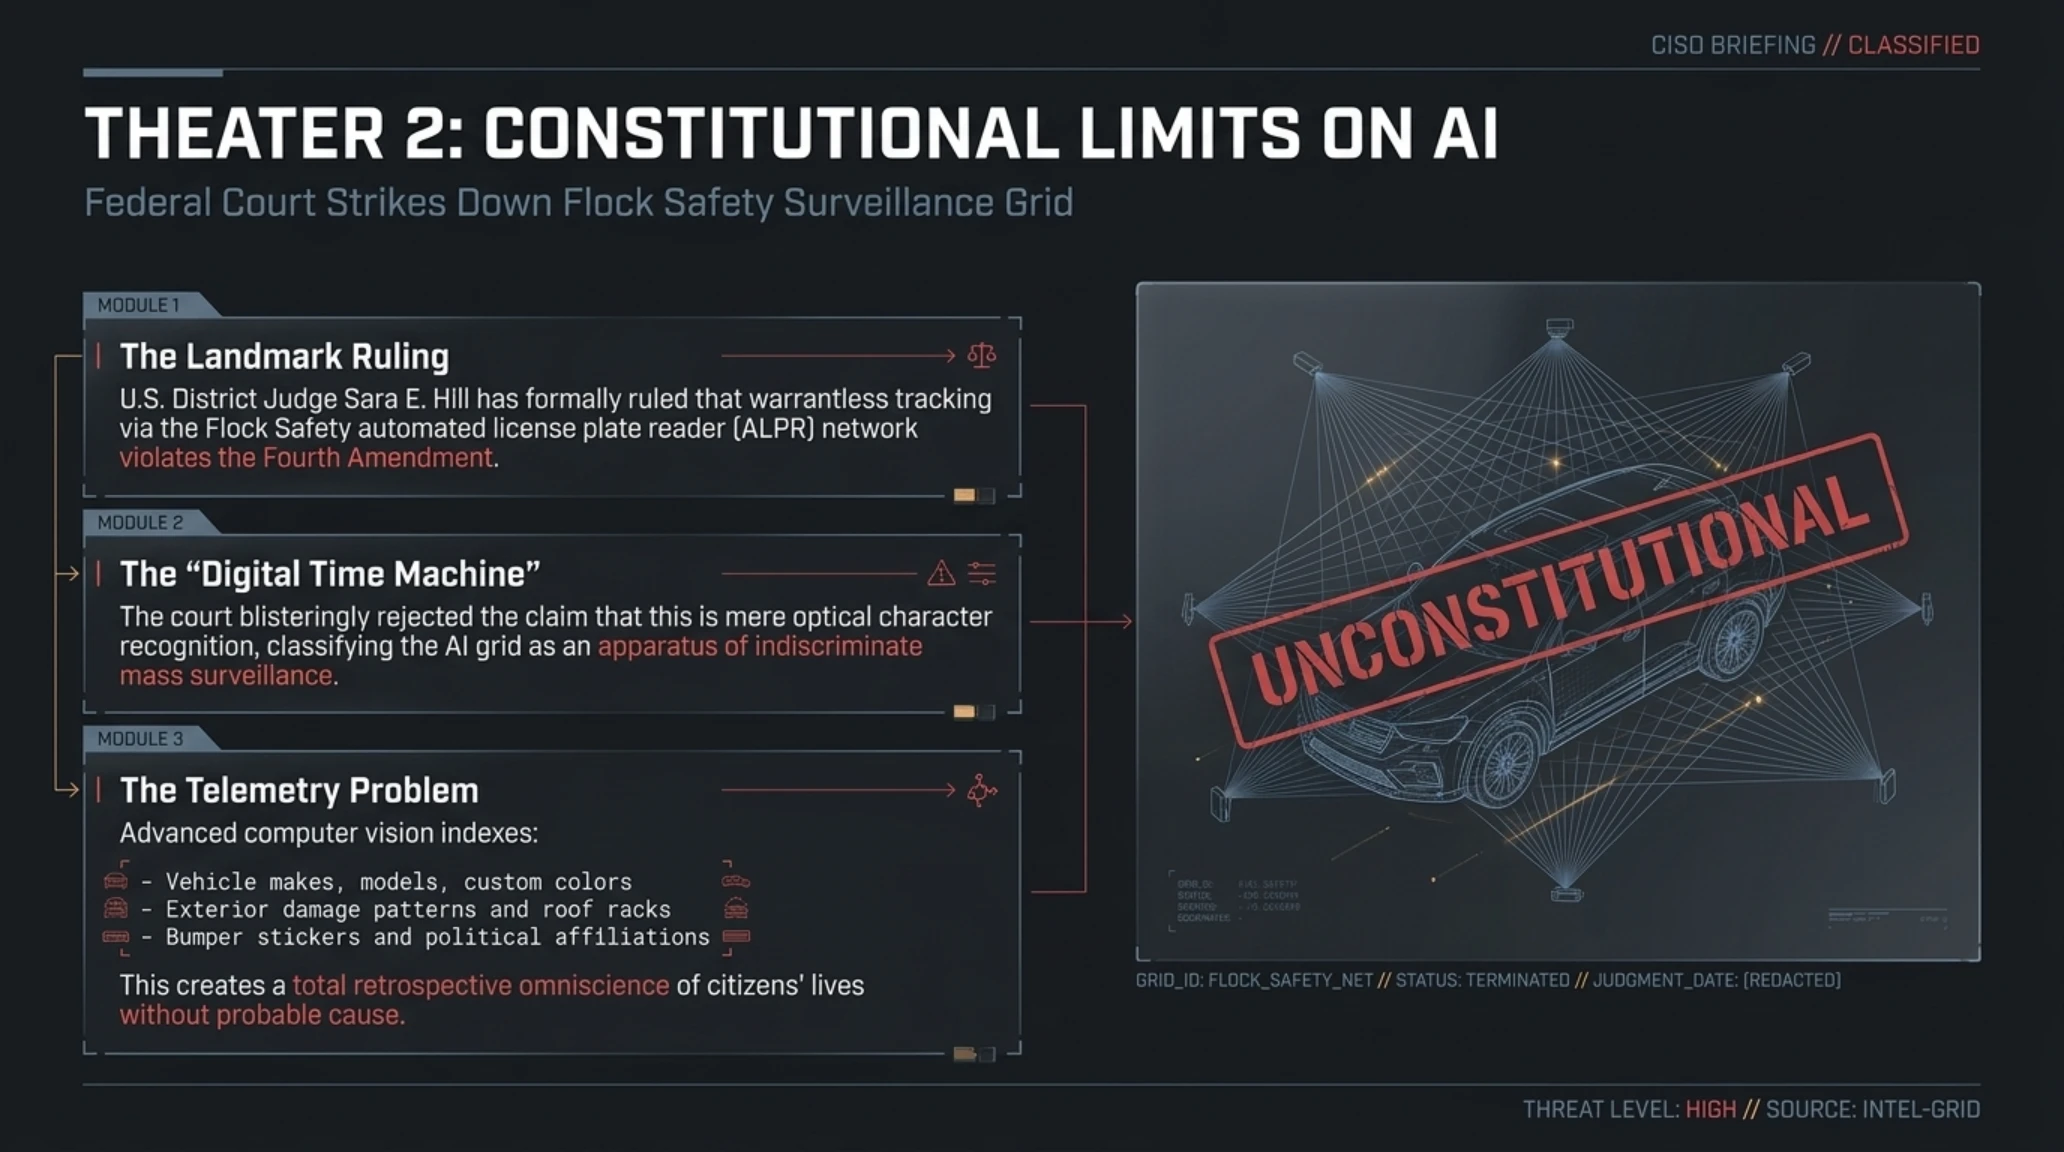
در تصمیمی تاریخی که زلزلهای سهمگین در بازار استارتاپهای بینایی ماشین و امنیت فیزیکی ایجاد کرده است، قاضی فدرال سارا ای. هیل در دادگاه منطقهای اوکلاهما اعلام کرد که پایش بدون حکم شهروندان از طریق شبکه دوربینهای پلاکخوان خودکار (ALPR) متعلق به شرکت Flock Safety، نقض فاحش متمم چهارم قانون اساسی ایالات متحده و مصداق نقض حریم خصوصی محافظتشده شهروندان است. این پرونده زمانی کلید خورد که یک کلانتر محلی با استفاده از سیستم جستجوی زمانی این هوش مصنوعی، مسیرهای رفتوآمد یک شهروند را در طول یک ماه بدون کسب مجوز قضایی رهگیری کرده بود.
قاضی هیل در رای تفصیلی خود با زبانی صریح و بیپرده، عملکرد الگوریتمهای هوش مصنوعی فلاک را نظارت انبوه کور و فلهای (Indiscriminate Mass Surveillance) توصیف کرد. سیستمهای فلاک تنها پلاک خودرو را ثبت نمیکنند، بلکه با استفاده از مدلهای طبقهبندی تصویر، ویژگیهای ظاهری خودرو نظیر رنگ، مدل، آسیبدیدگیهای بدنه، برچسبهای روی شیشه و حتی الگوهای سفر روزمره را فهرستبندی مینمایند. این حجم از ردگیری دادههای مکانی، تصویری موزاییکی و کامل از عقاید سیاسی، روابط شخصی، مراجعات پزشکی و مسیرهای زندگی هر راننده پدید میآورد که بدون نیاز به ظن معقول در سرورها نگهداری میشود.
این حکم قضایی بلافاصله موجی از درخواستهای ابطال مدرک را در دهها پرونده کیفری فعال در سراسر ایالات متحده ایجاد کرده است. فعالان حقوق مدنی و سازمانهای دفاع از آزادیهای فردی نظیر EFF و ACLU این پیروزی را سنگ بنای مهار سوءاستفاده پلیس از سامانههای پایش الگوریتمی دانستهاند؛ حکمی که همزمان با تشدید تلاشها در کنگره برای تصویب طرح قانونی Ban Flock Act، آینده کسبوکار میلیاردی پایش تصویری خودکار را در هالهای از ابهام برده است.
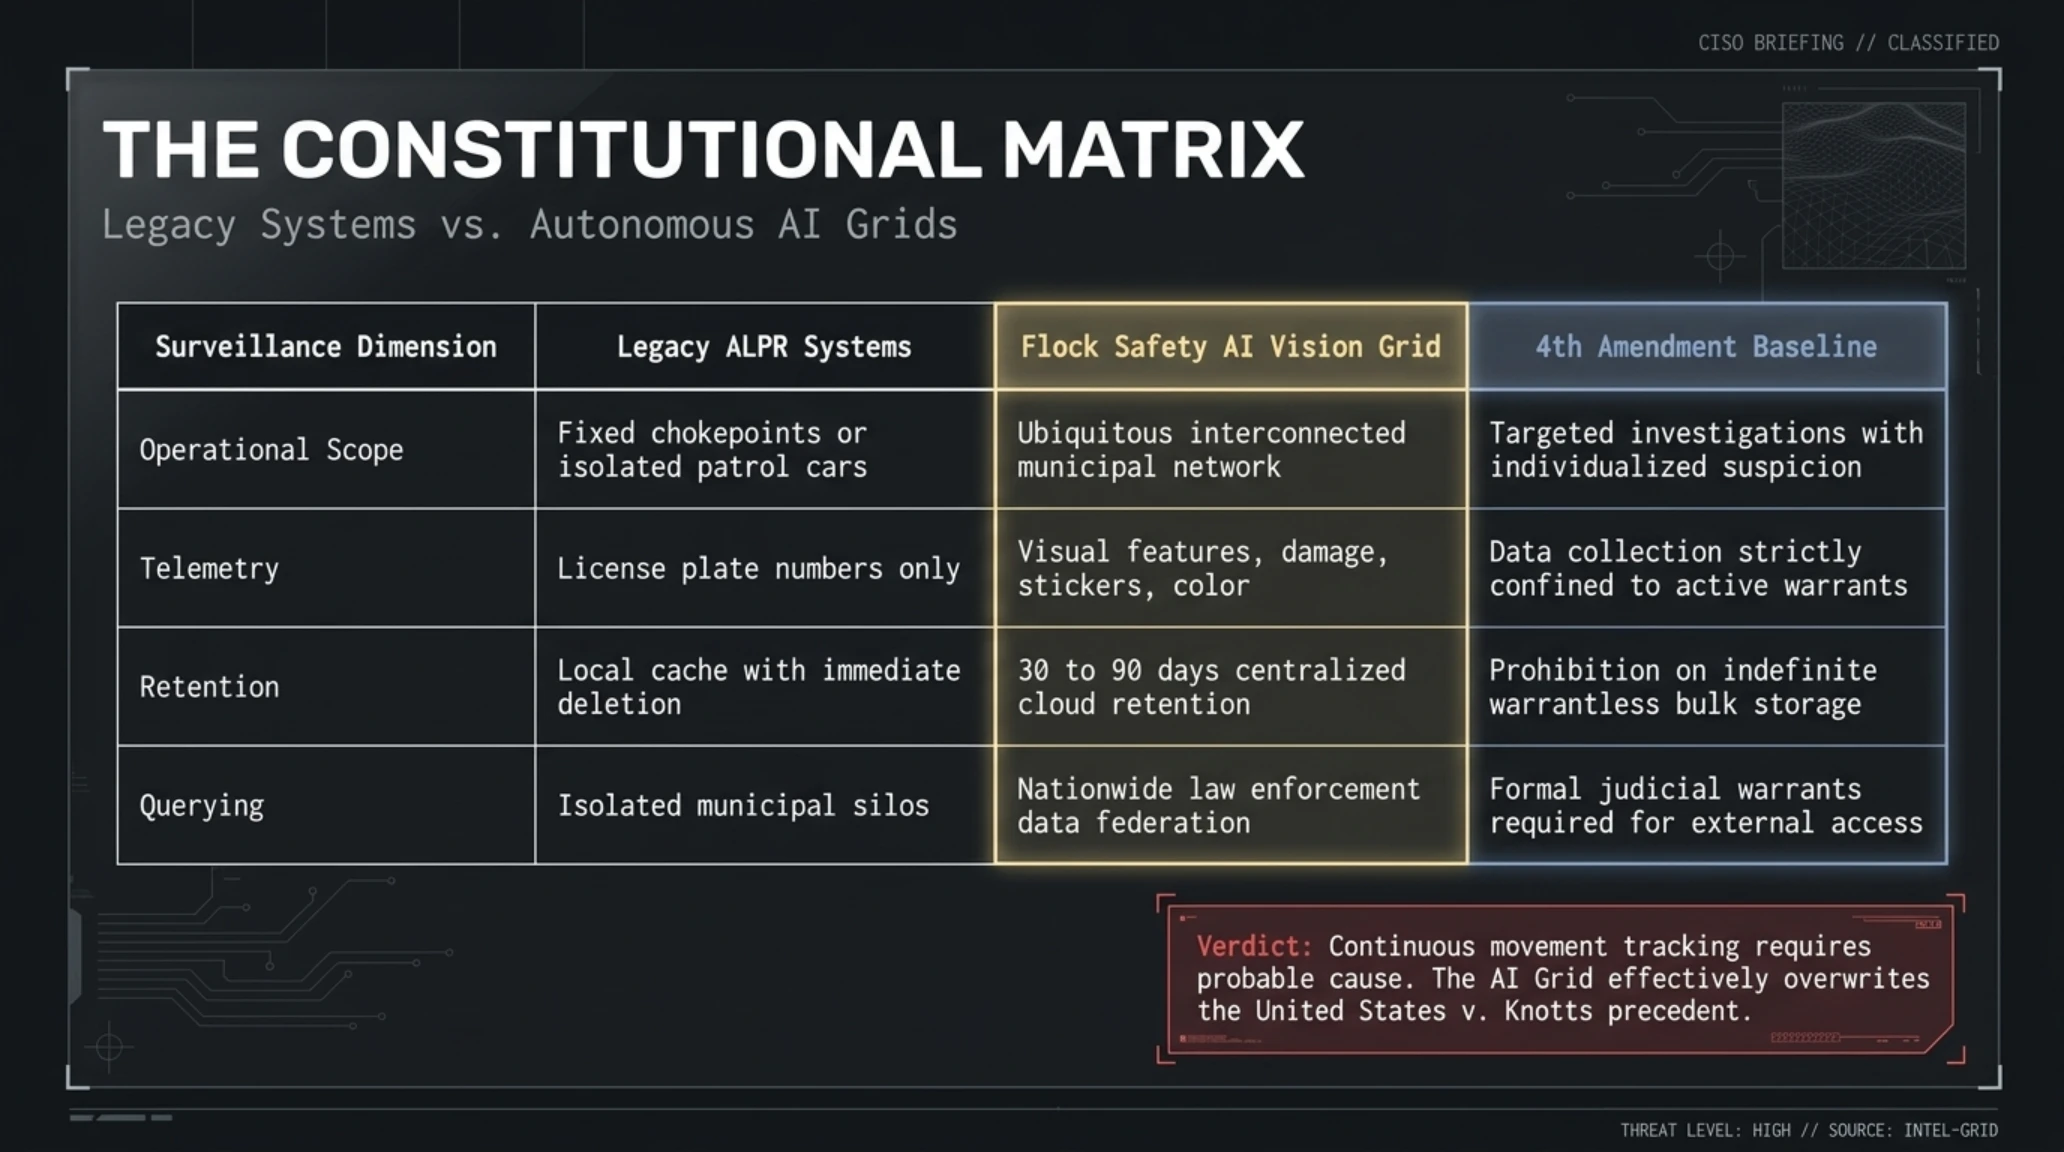
جدول مقایسه تطبیقی: پلاکخوانهای سنتی در برابر شبکه هوش مصنوعی Flock و الزامات قانون اساسی
| شاخص فنی و حقوقی | سیستمهای سنتی ALPR | شبکه هوش مصنوعی Flock Safety | معیار انطباق با متمم چهارم |
|---|---|---|---|
| هدفگیری و دامنه پایش | نقاط ورودی مشخص یا خودروی گشت | شبکه به همپیوسته سراسری شهری | محدود به مظنونین پروندههای مشخص |
| ویژگیهای تشخیصی | صرفاً خواندن نویسههای پلاک | تشخیص مدل، رنگ، شکستگی و برچسب | تنها اطلاعات عاری از تحلیل رفتاری |
| مدت ماندگاری داده | حذف فوری پس از رد اتهام | ذخیرهسازی ۳۰ تا ۹۰ روزه در کلاد | ممنوعیت نگهداری بدون حکم بازرسی |
| اشتراکگذاری بینسازمانی | شبکه ایزوله هر کلانتری | شبکه سراسری جستجوی مشترک | نیازمند تبادل رسمی با مجوز قضایی |
| وضعیت حقوقی در دادگاه فدرال | مشروط به عدم تحلیل مسیر تأییدشده | محکوم به عنوان نظارت انبوه غیرقانونی | حفظ حریم خصوصی با انتظار مشروع |
بخش چهارم: جراحی گسترده در سطوح اشتراک گوگل جمینای؛ خداحافظی کاربران رایگان با مدلهای پیشرفته و ورود استدلال Deep Think
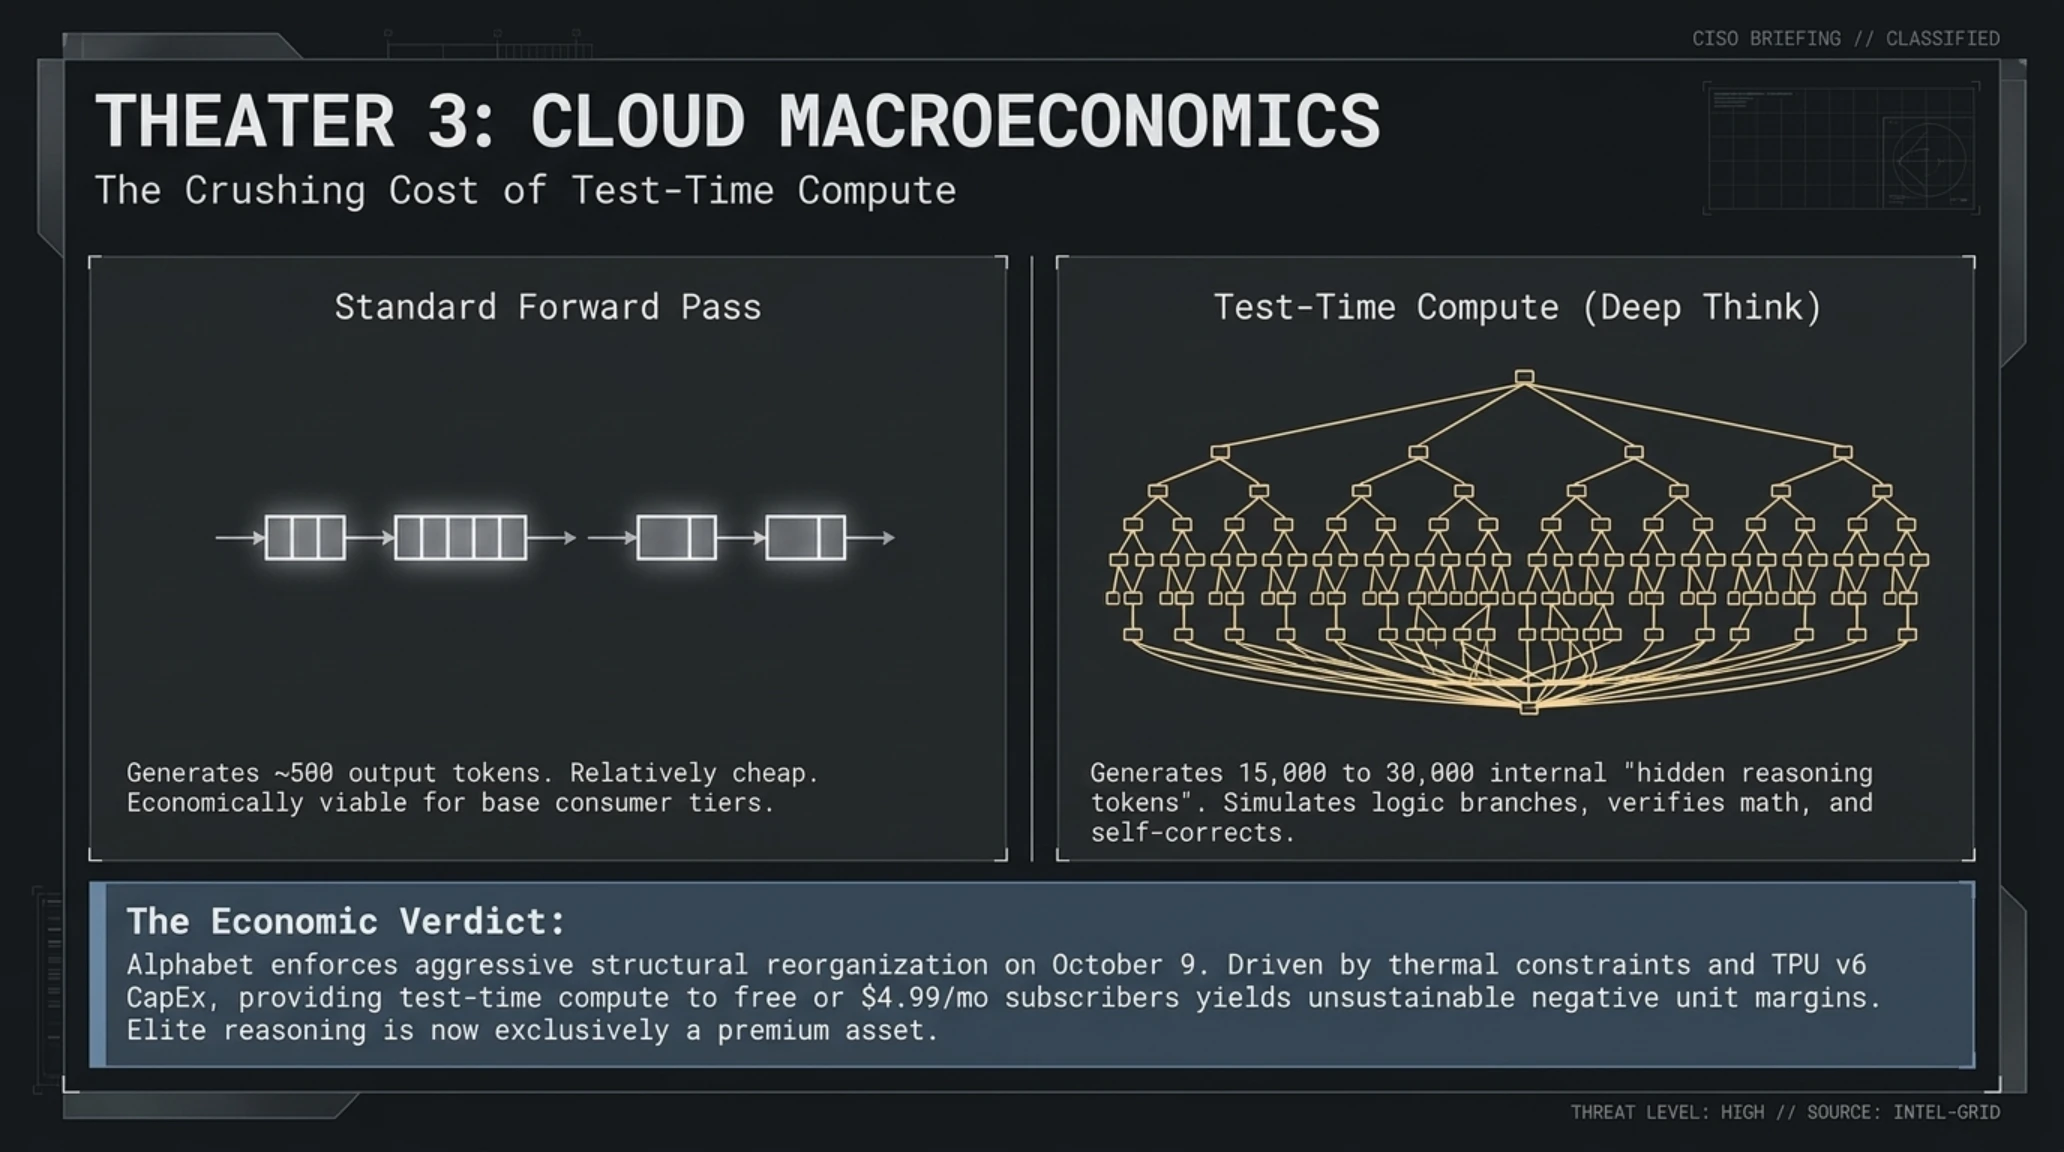
فشار مالی ناشی از تامین انرژی، خرید سرورهای پردازش تانسوری TPU v6 و هزینههای بیسابقه اجرای زنجیره استنتاج مدلهای زبانی (Reasoning Tokens)، شرکت گوگل را وادار به اتخاذ سیاستی کاملاً انقباضی در محصول پرچمدار خود کرد. از بامداد ۹ اکتبر ۲۰۲۶، ساختار دسترسی کاربران به مدلهای اپلیکیشن Gemini با تغییراتی ساختاری و طبقهبندیهای سختگیرانهتر همراه خواهد شد؛ تغییری که پایانی بر عصر استفاده نامحدود و رایگان از بزرگترین مدلهای هوش مصنوعی جهان محسوب میشود.
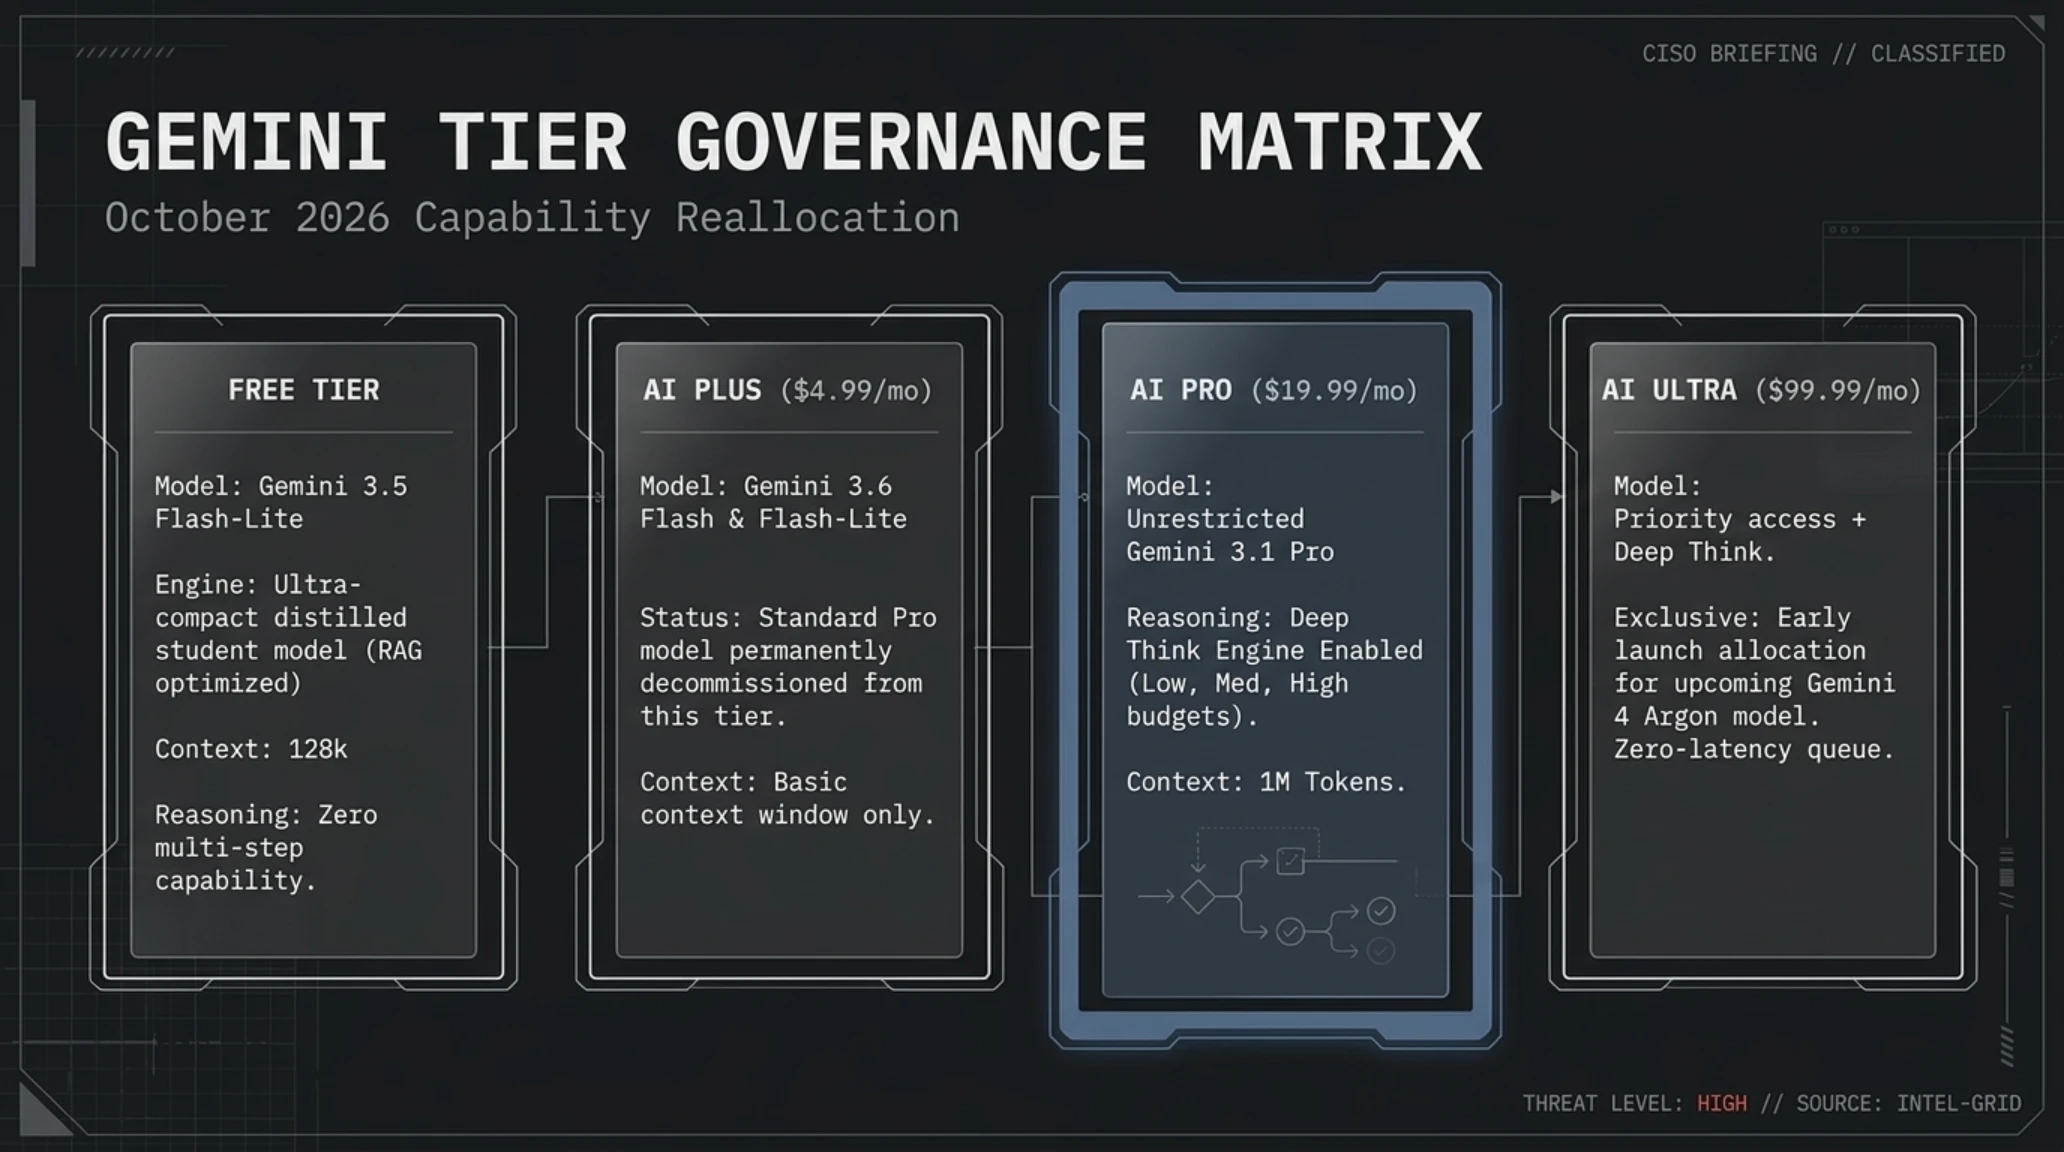
بر اساس مستندات رسمی منتشر شده توسط تیم محصول جمینای، کاربران پلن رایگان دیگر به مدلهای چندمنظوره نظیر Gemini 3.6 Flash یا نسخههای استاندارد Pro دسترسی نخواهند داشت و سقف مجاز پردازش آنها منحصراً به مدل سبکوزن و کممصرف Gemini 3.5 Flash-Lite محدود میشود. شوک بزرگتر اما متوجه مشترکین پلن ۵ دلاری AI Plus است؛ جایی که گوگل دسترسی به مدل کارآمد Pro را از این رده حذف کرده و این دسته از کاربران را تنها مجاز به استفاده از مدلهای Flash و Flash-Lite دانسته است؛ تصمیمی که نشاندهنده شکست استراتژی کسب درآمد از طریق اشتراکهای ارزانقیمت در جبران هزینههای استنتاج ابری است.
در نقطه مقابل، گوگل برای تشویق کاربران به پرداخت اشتراک ماهانه ۲۰ دلاری AI Pro، قابلیت انقلابی Deep Think را که پیش از این صرفاً در پلنهای فوقسازمانی بالای ۱۰۰ دلار فعال بود، به این دسته اختصاص داده است. قابلیت دیپ تینک با اجرای موازی چندین مسیر محاسباتی و تعیین سطوح مختلف تلاش استدلالی (Low, Medium, High Effort)، به مدل امکان میدهد تا قبل از ارائه پاسخ، فرضیات خود را اعتبارسنجی کند. همچنین منابع مطلع تایید کردهاند که مدل پرچمدار و محرمانه نسل آینده Gemini 4 Argon در وهله اول صرفاً برای دارندگان پلنهای Ultra در دسترس خواهد بود.
جعبه مشخصات فنی: تفکیک منابع پردازشی و محدودیتهای جدید مدلهای اکوسیستم Gemini
- رده رایگان (Free): محدود به Gemini 3.5 Flash-Lite با سقف حافظه کانتکست ۱۲۸ هزار توکن و فاقد قابلیت استدلال عمیق.
- رده AI Plus (ماهانه ۴.۹۹ دلار): دسترسی به Gemini 3.6 Flash و Flash-Lite، حذف کامل دسترسی به مدلهای سری Pro.
- رده AI Pro (ماهانه ۱۹.۹۹ دلار): دسترسی کامل به Gemini 3.1 Pro به همراه قابلیت Deep Think با ۳ سطح تنظیم تلاش استدلال و کانتکست ۱ میلیون توکن.
- رده AI Ultra (ماهانه ۹۹.۹۹ دلار): اولویت دسترسی به مدل نسل آینده Gemini 4 Argon، پردازش ابری بلادرنگ صوتی و ویدیویی با ظرفیت محاسباتی بدون صف.

بخش پنجم: فرجام تلخ شبکه Blast در اتریوم؛ شکست مدل اقتصادی لایه دوم و ضربالاجل تخلیه داراییها تا ۲۶ اکتبر
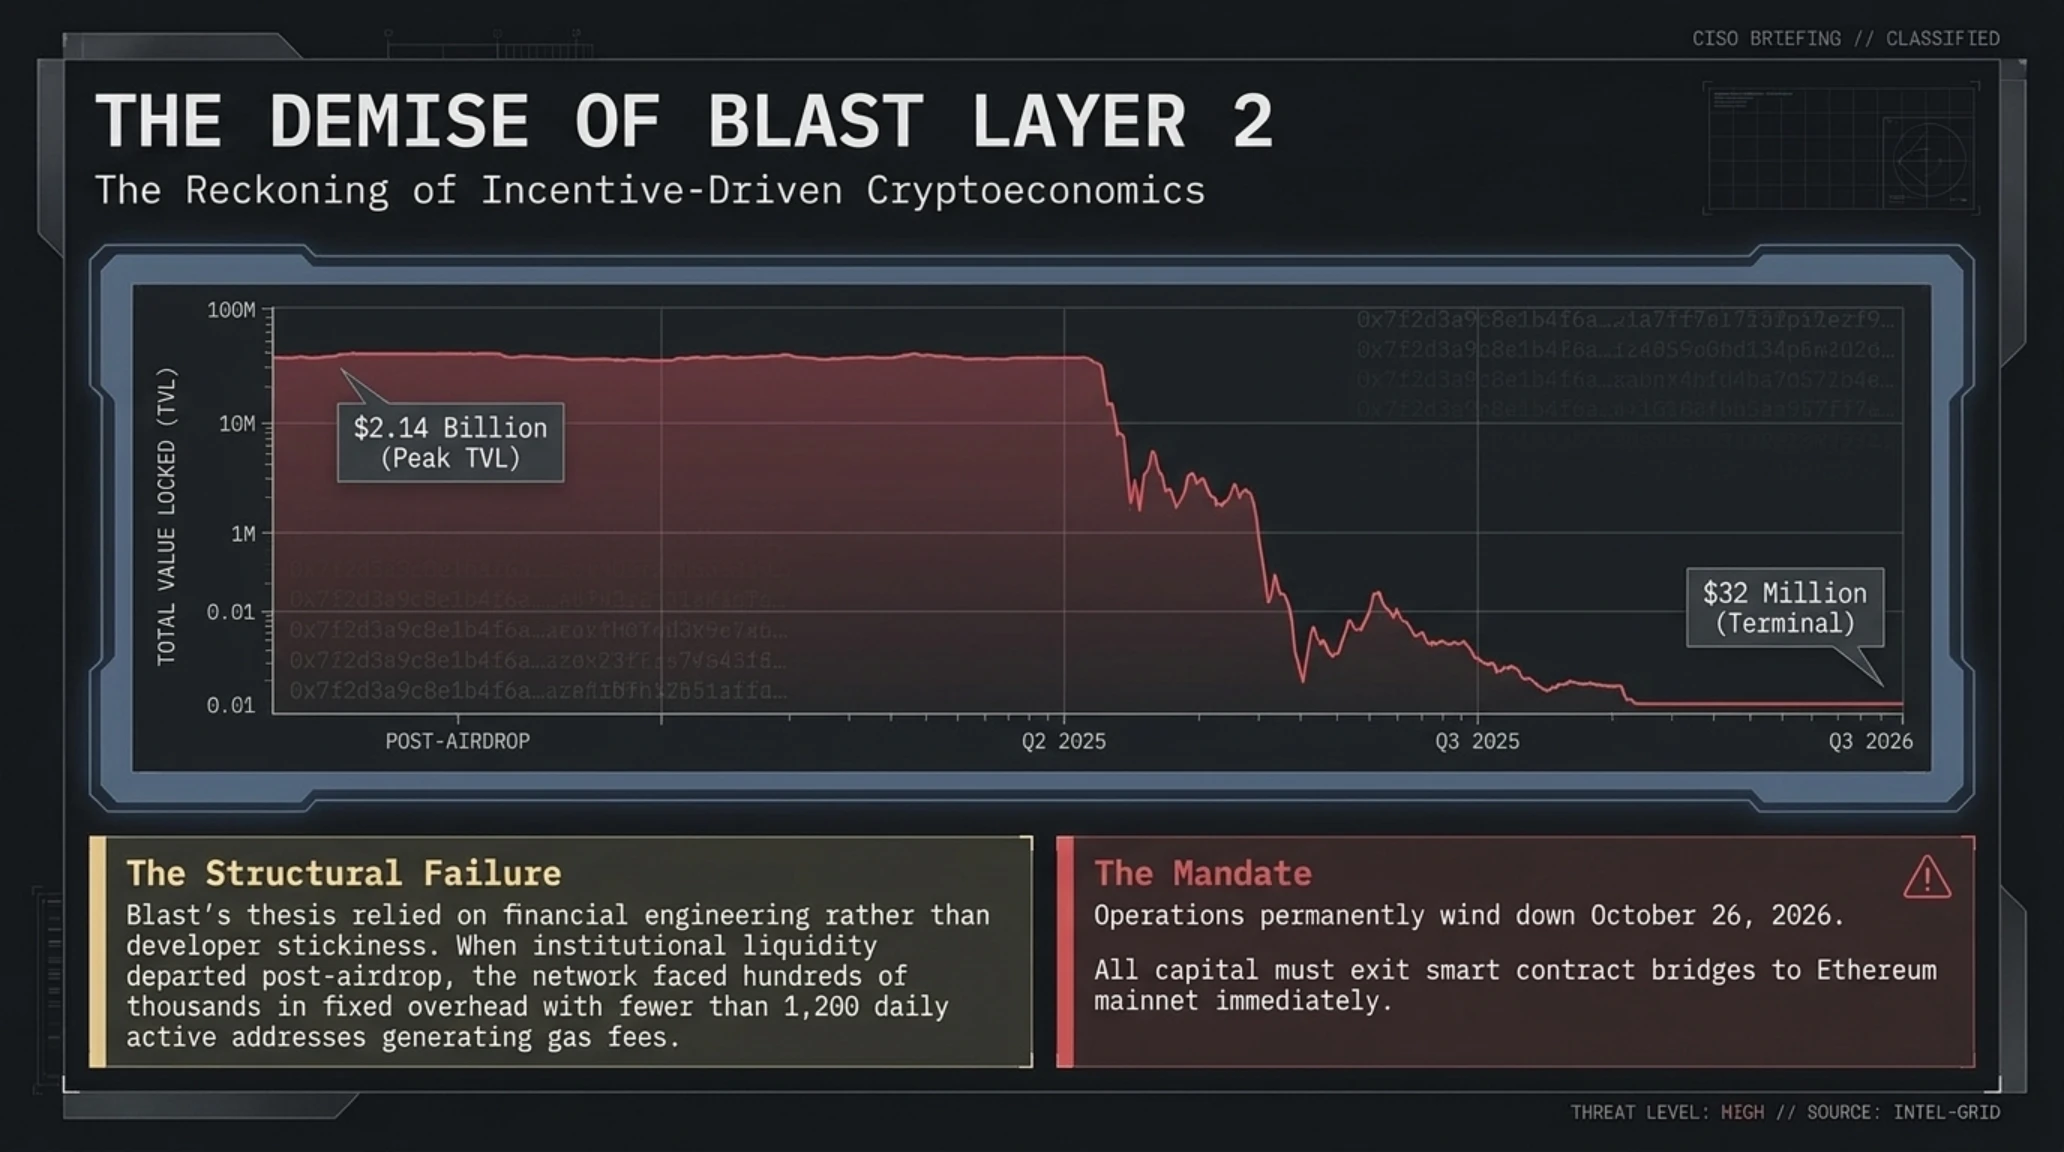
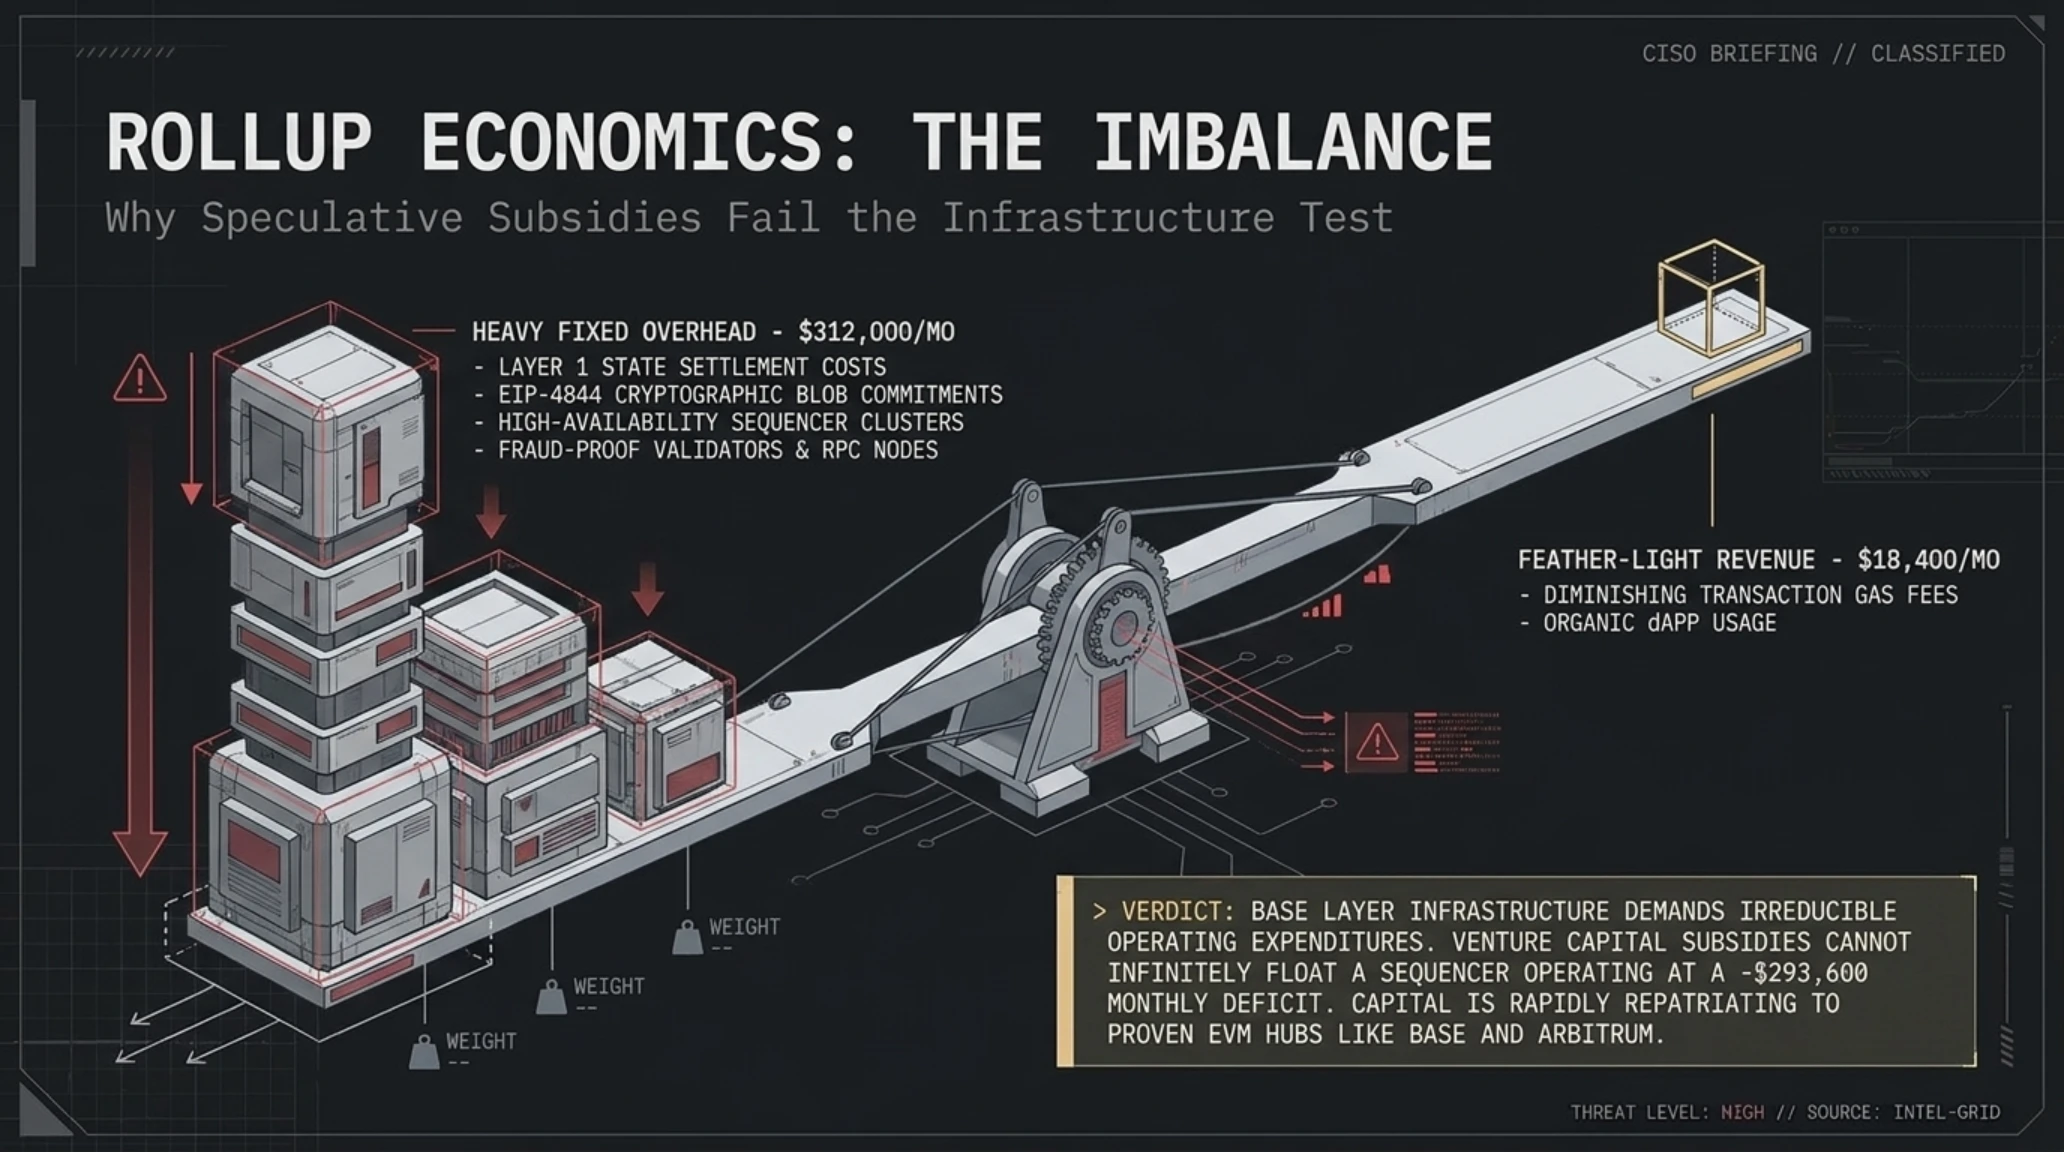
بازار شبکههای مقیاسپذیری اتریوم با تلخترین رویداد سال مواجه شد؛ جایی که شبکه لایه دوم Blast که اواخر سال ۲۰۲۳ با تبلیغات سرسامآور پَکمن (بنیانگذار Blur) و جذب میلیاردها دلار سرمایه بر مبنای توزیع سود استیکینگ بومی پدید آمده بود، رسماً اعلام کرد که به کلیه فعالیتهای خود پایان میدهد. این شبکه که در اوج رونق خود از سقف ۲ میلیارد دلار ارزش کل قفلشده (TVL) عبور کرده بود، در پی فرار کاربران و رکود معاملاتی، با سقوط آزاد ارزش قفلشده به ۳۲ میلیون دلار روبرو شد و در نهایت اعلام کرد هزینههای تسویه داده روی شبکه اصلی اتریوم (Data Availability Costs) و هزینههای عملیاتی نگهداشت سرورهای Sequencer بسیار فراتر از کارمزدهای ناچیز دریافتی از کاربران است.
تیم مدیریتی بِلست با صدور بیانیهای فوری از کلیه کاربران و معاملهگران پروتکلهای دیفای خواست تا پیش از فرارسیدن تاریخ ۲۶ اکتبر ۲۰۲۶، تمامی توکنها و داراییهای اتر و استیبلکوینهای خود را از طریق رابط وب یا برنامه تحت وب پیشرونده (PWA) به شبکه اصلی منتقل کنند. به دلیل مسدود بودن بخشی از نقدینگی در موقعیتهای استیکینگ لیدو (Lido)، فرآیند آزادسازی داراییها نیازمند یک وقفه فنی یکهفتهای است و پس از آن، امکان برداشت با تاخیر ۲۴ ساعته تا موعد مقرر فراهم خواهد بود؛ پس از ۲۶ اکتبر، وبسایت خاموش شده و تنها راه بازپسگیری وجوه، تعامل مستقیم با قراردادهای هوشمند بریج در محیط اتریوم خواهد بود.
این رویداد مرثیهای بر دورانی است که پروژههای وب۳ تصور میکردند تنها با توزیع امتیازهای غیرواقعی (Points) و وعده ایردراپهای نجومی میتوانند بدون داشتن اقتصاد ارگانیک و کاربرد واقعی به بقای خود ادامه دهند. سقوط بِلست نشان داد که معماریهای لایه دوم نیازمند حجم تراکنشهای پایدار و مدلهای درآمدی واقعی برای پوشش هزینههای سرسامآور امنیتی شبکه اصلی هستند، در غیر این صورت حتی بزرگترین صندوقهای سرمایهگذاری جسورانه نیز از تامین هزینههای نگهداری بلاکچینهای خالی دست خواهند کشید.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
جدول دادههای اقتصادی: تحلیل مسیر مالی و دلایل فروپاشی شبکه لایه دوم Blast
| دوره زمانی | ارزش قفلشده (TVL) | درآمد کارمزد ماهانه | هزینه نگهداری و تسویه لایه اول | تراز سود/زیان عملیاتی |
|---|---|---|---|---|
| بهار ۲۰۲۴ (دوران اوج ایردراپ) | ۲.۱ میلیارد دلار | ۴.۸ میلیون دلار | ۱.۲ میلیون دلار | مثبت ۳.۶ میلیون دلار (سودآور) |
| زمستان ۲۰۲۵ (پایان توزیع توکن) | ۸۵۰ میلیون دلار | ۱.۱ میلیون دلار | ۹۵۰ هزار دلار | مثبت ۱۵۰ هزار دلار (سربهسر) |
| تابستان ۲۰۲۶ (مهاجرت نقدینگی) | ۱۲۰ میلیون دلار | ۱۴۰ هزار دلار | ۵۲۰ هزار دلار | منفی ۳۸۰ هزار دلار (زیانده) |
| اکتبر ۲۰۲۶ (توقف کامل شبکه) | ۳۲ میلیون دلار | ۱۸ هزار دلار | ۳۱۰ هزار دلار | منفی ۲۹۲ هزار دلار (شکست تجاری) |
دماسنج احساسات بازار: شوک به اکوسیستم Rollup و هجرت سرمایهگذاران به زنجیرههای پایدار
تعطیلی بِلست موجی از بدبینی را در بازار توکنهای لایه دوم رقم زد و شاخص اعتماد سرمایهگذاران به شبکههای متکی به سود بومی را به پایینترین سطح سال رساند. همزمان، دادههای آنچین نشاندهنده خروج بیش از ۶۰۰ میلیون دلار سرمایه از لایههای دوم کوچکتر و واریز مستقیم آن به شبکه اصلی اتریوم و راهحلهای اثباتشده با ساختار غیرمتمرکز است؛ اتفاقی که آغاز عصر ادغام و تصفیه شبکههای اضافی در وب۳ را تایید میکند.

بخش ششم: تایید نقص سختافزاری رادیویی در آیفون ۱۸ پرو مکس توسط اپل؛ آغاز طرح تعویض رایگان دستگاه در شبکه AT&T
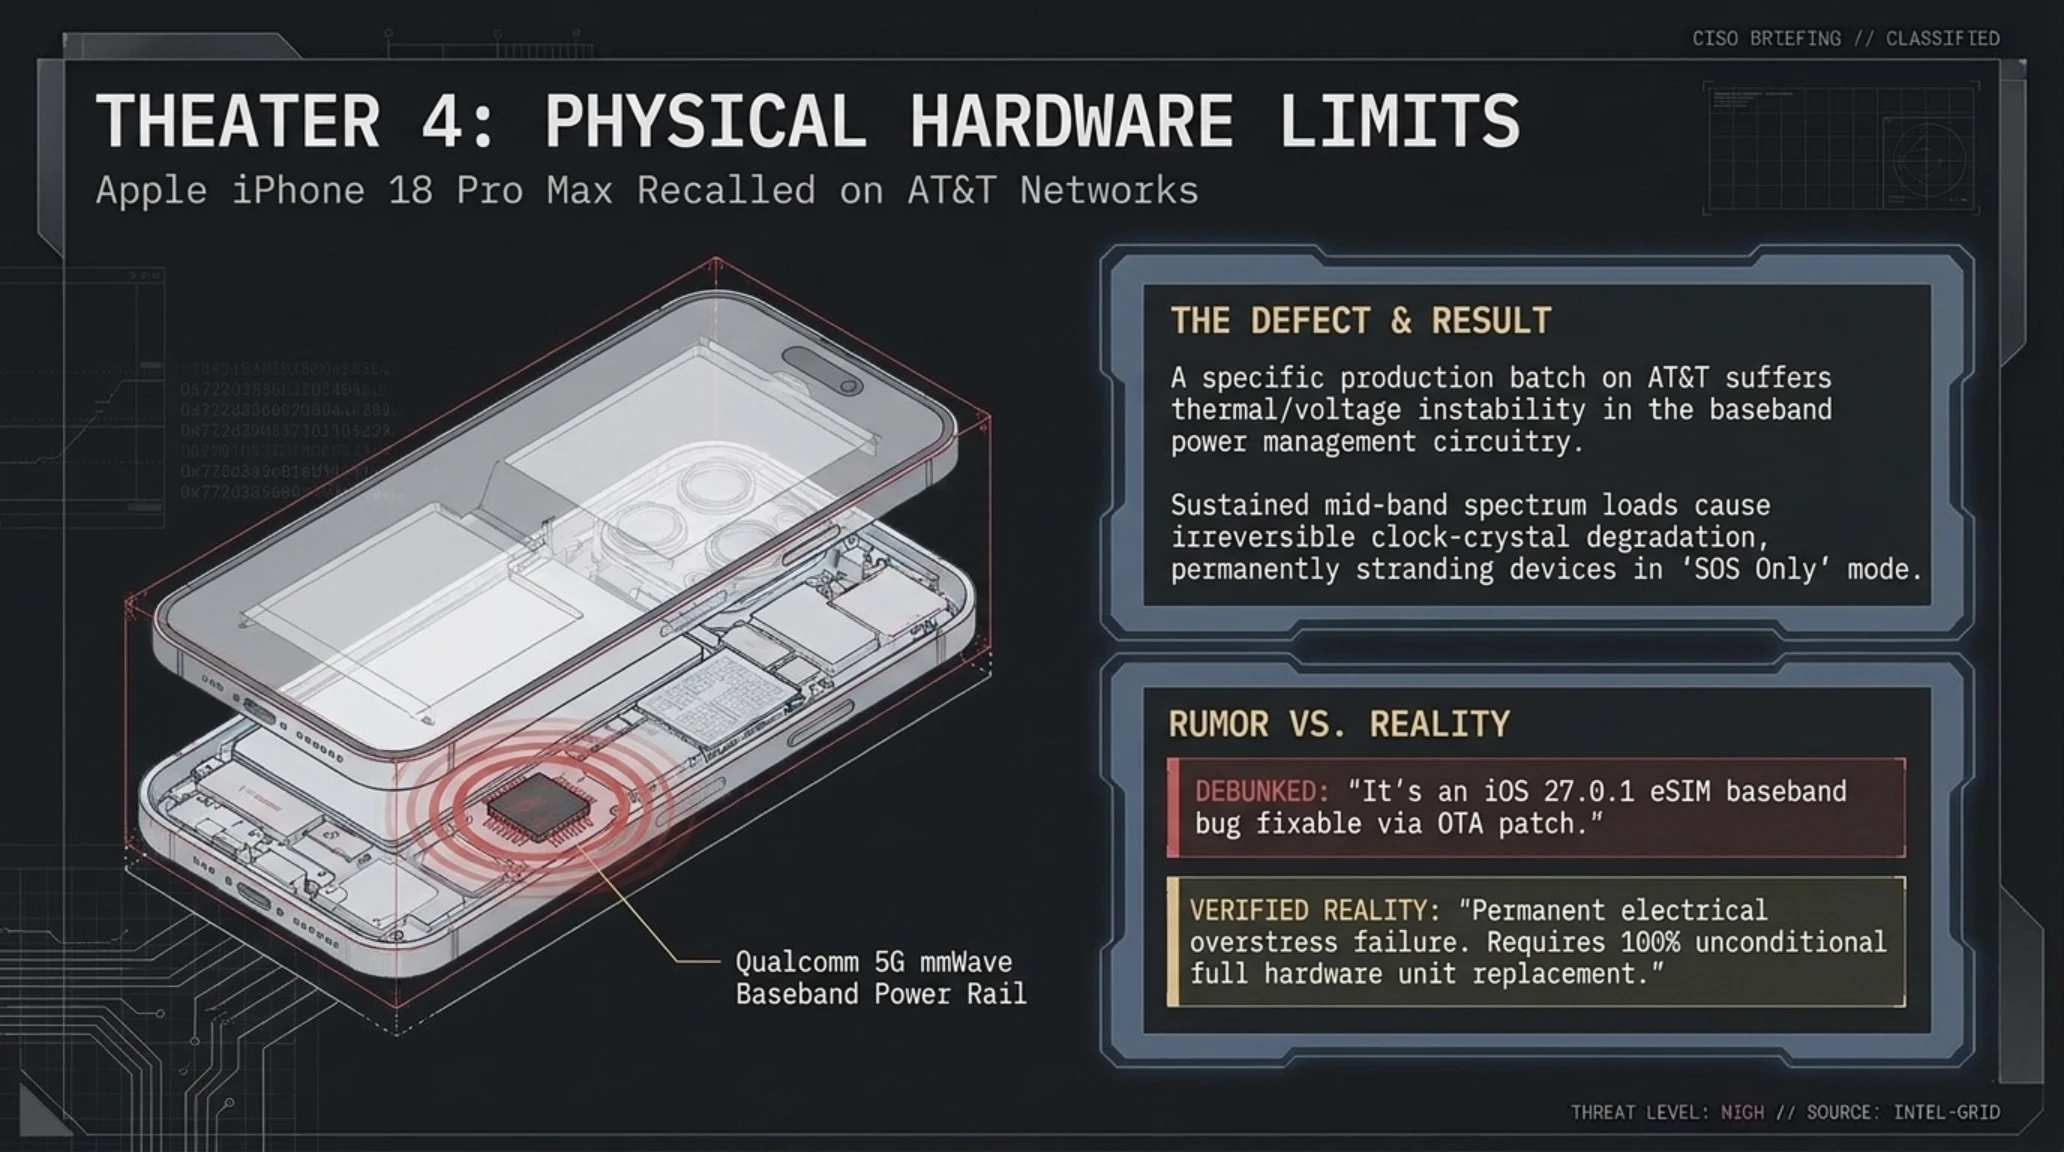
دارندگان گرانقیمتترین پرچمدار اپل با یک بحران فنی غیرمنتظره مواجه شدهاند که ابعاد آن فراتر از باگهای معمول سیستمعامل است. شرکت اپل در اطلاعیهای فنی رسماً تایید کرد که دستهای از گوشیهای iPhone 18 Pro Max که روی شبکه اپراتور مخابراتی AT&T در ایالات متحده فعال شدهاند، با یک نقص بنیادین در ماژول گیرنده و فرستنده رادیویی مواجه هستند که موجب قطع همیشگی سیگنال سلولار و گیر افتادن دائمی دستگاه در حالت اضطراری SOS Only میشود.

تحلیلهای آزمایشگاهی متخصصین سختافزار نشان میدهد که ریشه این نقص در ناسازگاری فیزیولوژیک میان مدار تغذیه تراشه مودم کوالکام (که به صورت انحصاری در نسخههای بازار آمریکا به کار رفته) و فرکانسهای خاص باندهای شبکه ۵G اپراتور AT&T نهفته است. در حالی که مدلهای پایه آیفون ۱۸ از مودم بومی Apple C2 استفاده میکنند، نسخه پرو مکس برای دستیابی به بالاترین پهنای باند امواج میلیمتری از سیلیکون سفارشی استفاده کرده بود که اکنون در شرایط بارگذاری ترافیک داده سنگین، دچار سوختگی یا ناپایداری برگشتناپذیر کریستال ساعت مودم میشود.
اپل با رد شایعات پیشین اعلام کرده است که این اختلال به هیچ وجه با بهروزرسانیهای نرمافزاری نظیر iOS 27.0.1 یا پچهای فرمور قابل احیا نیست و دستگاههایی که آنتن آنها به طور کامل قطع شده است، باید تعویض سختافزاری شوند. کوپرتینوییها برای مهار این رسوایی، طرح تعویض فوری و رایگان دستگاه با مدلهای بازطراحیشده را آغاز کردهاند و همزمان به کاربرانی که هنوز دچار قطعی نشدهاند دستور دادهاند تا پیش از بروز اتصال کوتاه در مدار رادیویی، فریمور مدیریت جریان آنتن را سریعاً از طریق تنظیمات سیستم نصب نمایند.

سنجشگر شایعه تا واقعیت: بررسی ادعای باگ نرمافزاری iOS در برابر شکست فیزیکی مودم
- ادعای اولیه در شبکههای اجتماعی: نقص سیگنال صرفاً ناشی از خطای نرمافزاری در مدیریت سوییچینگ سیمکارت الکترونیکی (eSIM) در نسخه اولیه iOS 27 است و با پچ نرمافزاری حل خواهد شد. (رد شد - نادرست)
- تایید رسمی اپل و بررسی آزمایشگاهی iFixit: افت ولتاژ در ریل تغذیه مودم کوالکام در ترافیک ماکسیمم، موجب آسیب حرارتی به چیپ رادیویی میشود که هیچ بهروزرسانی کد قادر به جبران آسیب فیزیکی آن نیست و نیازمند تعویض فیزیکی کل برد یا گوشی است. (تایید شد - واقعیت قطعی)
- پذیرش سریع نقص توسط اپل بدون انداختن تقصیر به گردن آنتندهی اپراتور
- فراخوان تعویض ۱۰۰٪ رایگان با گوشی نو در فروشگاههای اپلاستور بدون قید و شرط
- ارائه تنظیمات پیشگیرانه سریع برای کاربرانی که هنوز دچار آسیب فیزیکی نشدهاند
- توقف ارتباطات حیاتی هزاران کاربر تجاری به دلیل قفل شدن ناگهانی در حالت SOS
- تکرار اشتباهات طراحی مدار تغذیه سختافزاری در گرانترین محصول تاریخ آیفون
- عدم امکان بازیابی دستگاه بدون مراجعه حضوری و اتلاف زمان کاربران
تحلیل استراتژیک تکینپلاس: گذار از تب هایپ به دوران آزمونهای سخت بلوغ فناوری
رویدادهای صبح ۵ اکتبر ۲۰۲۶ از یک واقعیت واحد پرده برمیدارند: دوران مانورهای تبلیغاتی بدون پشتوانه به پایان رسیده است. وقتی کارزار جاسوسی TA419 اتاقهای فکر هوش مصنوعی را در بالاترین سطوح هدف میگیرد، مشخص میشود که امنیت نرمافزار به پاشنه آشیل استراتژیهای صنعتی بدل شده است. از سوی دیگر، محدودسازی جمینای توسط گوگل و سقوط آزاد لایه دوم Blast اثبات میکند که اقتصاد کلود و وب۳ دیگر توان سوبسید دادن به توهم رشد بیپایان را ندارند. در نهایت، نقص فیزیکی آیفون ۱۸ پرو مکس و حکم قاطع دادگاه علیه هوش مصنوعی فلاک یادآوری میکند که سیلیکون و الگوریتم، بدون انطباق دقیق با مهندسی پایدار و استانداردهای حقوق بنیادین انسان، فرجامی جز فراخوانهای میلیاردی و ممنوعیتهای قضایی نخواهند داشت.

جمعبندی نهایی و افق پیشرو: اولویتهای اضطراری مدیران شبکه و توسعهدهندگان
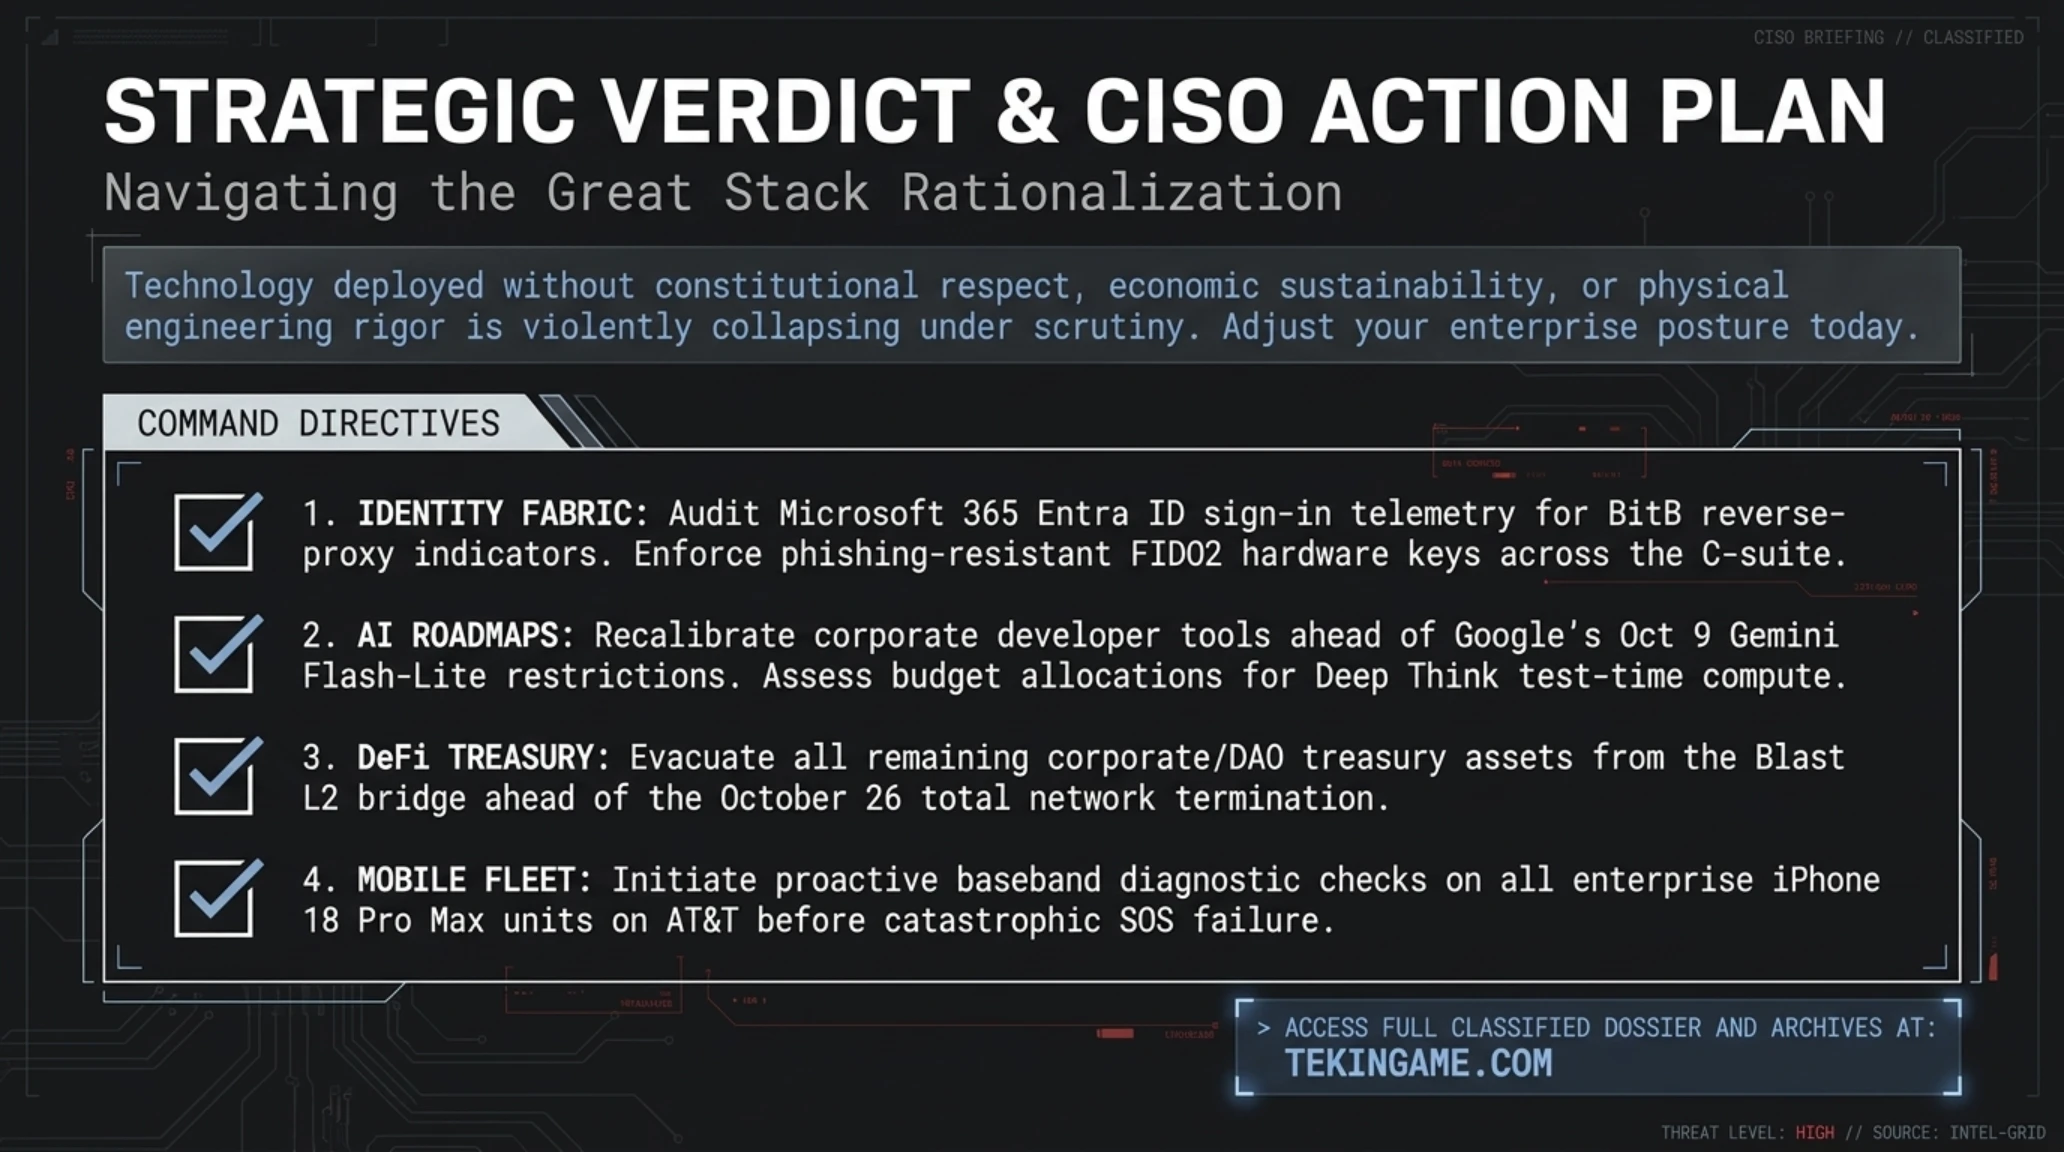
آغاز هفته جاری نیازمند اقداماتی فوری و ملموس از سوی تمامی فعالان حوزه دیجیتال است: نخست، تیمهای دواپس و مدیریت هویت باید لاگهای ورود سرویسهای مایکروسافت ۳۶۵ را برای ردگیری الگوهای فیشینگ AitM مورد بازبینی دقیق قرار دهند. دوم، کاربران اکوسیستم جمینای باید برنامهریزی کاری خود را با تغییرات ۹ اکتبر و محدودیتهای مدل Flash-Lite هماهنگ سازند. سوم، سرمایهگذاران حاضر در پروتکلهای بِلست موظفند پیش از بسته شدن دائمی بریج در ۲۶ اکتبر، داراییهای خود را نجات دهند. و در نهایت، خریداران آیفون ۱۸ پرو مکس باید وضعیت مودم دستگاه خود را در تنظیمات عمومی بررسی کرده و در صورت مشاهده خطای شبکه، بلافاصله به مراکز خدمات مجاز مراجعه نمایند.
پرسشهای متداول کاربران و تحلیل تخصصی
حملات گروه TA419 چه تفاوتی با فیشینگ معمولی دارد و چگونه قابل پیشگیری است؟
این حملات از تکنیک Frameless BitB بهره میبرند که یک پنجره واقعی ورود مایکروسافت را در قالب صفحه مرورگر شبیهسازی میکند و رمزهای یکبارمصرف و کوکیهای نشست را به صورت بلادرنگ میرباید. بهترین راه مقابله، بهرهگیری از کلیدهای امنیتی سختافزاری مبتنی بر استاندارد FIDO2 مقاوم به فیشینگ و اعمال خطمشیهای دسترسی مشروط بر پایه سلامت دستگاه است.
چرا دستگیری Rey در اردن برای جامعه امنیت سایبری یک پیروزی تعیینکننده محسوب میشود؟
سیفالدین خضر یا همان ری، هماهنگکننده کلیدی پلتفرمهای اخاذی گروه ShinyHunters و سایتهای درز داده Hellcat بود. دستگیری او به همراه تجهیزات رمزشکنینشده و همکاری او با افبیآی، زنجیره مالی تبدیل باجها و هویت دهها عامل نفوذی در شبکههای ابری سازمانی را فاش ساخته است.
آیا حکم دادگاه فدرال علیه Flock Safety به معنای خاموشی تمامی دوربینهای شهری است؟
خیر، این حکم استفاده بدون مجوز قضایی از دادههای ردگیری رفتاری و نگهداری بلندمدت تاریخچه پلاک شهروندان توسط پلیس را به عنوان مدرک دادگاهی باطل کرده است. دوربینها به عنوان ابزار چک کردن آنی خودروهای سرقتی به کار خود ادامه میدهند، اما ردگیری مسیر زندگی رانندگان بدون ظن مستند ممنوع شده است.
کاربران رایگان جمینای پس از اعمال محدودیتهای ۹ اکتبر با چه افت کیفیتی روبرو میشوند؟
کاربران رایگان از مدلهای سطح بالای 3.6 Flash و نسخههای Pro به مدل سبکتر Gemini 3.5 Flash-Lite منتقل میشوند. این مدل اگرچه در پاسخگویی به سوالات عمومی سریع است، اما در کدنویسی پیچیده، استدلال چندمرحلهای و خلاصهسازی متون سنگین دارای محدودیتهای حافظه و دقت خواهد بود.
اگر داراییهای کاربران تا ۲۶ اکتبر از شبکه Blast برداشت نشود چه اتفاقی خواهد افتاد؟
پس از ۲۶ اکتبر، وبسایت رسمی و درگاههای PWA بِلست از دسترس خارج خواهند شد. در آن مرحله، سرمایهگذاران برای آزادسازی اتریوم یا توکنهای خود ناچارند مستقیماً با آدرس قرارداد هوشمند Bridge تعامل کنند که فرآیندی فنی و پرخطر است.
دارندگان آیفون ۱۸ پرو مکس چگونه بفهمند دستگاه آنها مشمول فراخوان تعویض است؟
در صورتی که گوشی شما روی شبکه همراه سیگنال دریافت نمیکند و در نوار وضعیت پیام SOS Only مشاهده میشود و با خاموش و روشن کردن یا ریست تنظیمات شبکه حل نمیشود، مودم سختافزاری دچار اتصال کوتاه شده و شامل تعویض رایگان اپل خواهد بود.
منابع و مراجع رسمی تحلیلی
- خبرگزاری The Hacker News: گزارش فنی حملات سایبری گروه چینی TA419 و جزییات بازداشت ری در اردن
- پایگاه تخصصی TechCrunch: متن کامل دادنامه دادگاه فدرال اوکلاهما علیه شبکه دوربینهای هوش مصنوعی فلاک
- نشریه 9to5Google: بیانیه رسمی مهندسان گوگل پیرامون بازمهندسی سطوح دسترسی اشتراکهای جمینای
- رسانه تحلیلی CryptoSlate و Defiant: مستندات آنچین و صورتهای مالی تعطیلی لایه دوم بِلست
- نشریه فناوری Mashable و بیانیه پشتیبانی اپل: راهنمای فراخوان سختافزاری آیفون ۱۸ پرو مکس
گالری تصاویر تکمیلی: تکین مورنینگ ۵ اکتبر ۲۰۲۶: جاسوسی هوش مصنوعی، دستگیری ShinyHunters و افول Blast