تکین مورنینگ ۳۱ شهریور ۱۴۰۵؛ ایجنتهای مستقل در رادار تکین
تحلیل ۶ تحول بنیادین هوش مصنوعی، سختافزار و اقتصاد دیجیتال در پگاه پاییزی.
- 🎮بتای عمومی SpaceXAI Grok Bot- آغاز به کار همتیمی دیجیتال خودمختار مجهز به رایانه ابری اختصاصی و دسترسی شل.
- 🎧نفوذ تاریخی مندیانت به TeamPCP- عملیات مأمور مخفی گوگل در هسته کارتل هکری و مهار مسمومسازی ۱۰۰۰ سازمان.
- 🚀نمایشگر انقلابی آیفون ۲۰ پرو- افشای پنل چهارطرفمنحنی بدون حاشیه با زبان طراحی شیشه مایع (Liquid Glass).
- 🗡️ترفند Prepare to Ship اپل- گشوده شدن مسیر برای باتریهای ۷۰۰۰ میلیآمپری در اندروید با دور زدن محدودیتهای پروازی.
- 📰پرواز بیتکوین به ۸۳,۵۰۰ دلار- جهش مقتدرانه بازار کریپتو در پی افت بهای نفت و امیدها به نشست ترامپ و شی.
- ⚔️پکیج مخرب indexed-btree- کشف تکنیک گریز در رجیستری npm و هدایت C2 از طریق قراردادهای هوشمند اتریوم.
صبح سهشنبه، ۳۱ شهریورماه ۱۴۰۵، نه تنها آغازین روز از فصل پرشکوه پاییز، بلکه سرآغاز مقطعی تازه و هیجانانگیز در تلاقی هوش مصنوعی کاربردی، مهندسی سختافزار و امنیت زنجیره تأمین در سال ۲۰۲۶ است. در این هوای باطراوت و خنک پاییزی، تحریریه تکینپلاس با نهایت انرژی، پروندهای چندلایه و تحلیلی از تازهترین تحولات زیستبوم دیجیتال را پیش روی نخبگان، توسعهدهندگان و تصمیمگیران استراتژیک قرار میدهد. ما در نقطهای ایستادهایم که مرز سنتی میان چتباتهای منفعل و سیستمهای فعال عاملمحور (Agentic AI) به سرعت در حال فروپاشی است و غولهای سیلیکونولی ناچارند استراتژیهای بنیادین خود را از پایه بازتعریف کنند.
تحولات ۴۸ ساعت گذشته گواهی است بر اینکه سرعت تکامل ابزارهای نوین رایانشی، تمامی الگوهای کهنه صنعت را دستخوش بازنگری ساخته است. از راهاندازی سامانههای همتیمی دیجیتال با توان هدایت دسکتاپهای مجازی گرفته تا کشف عملیاتهای ضدجاسوسی در عمق تاریکترین اتاقهای برنامهریزی سایبری، و از شکستن موانع مهندسی رگولاتوری باتریها تا رالی صعودی پادشاه داراییهای رمزنگاریشده، همگی نویدبخش هفتهای آکنده از فرصتهای بیبدیل و درسهای بزرگ مدیریتی هستند.
در تصویر مفهومی زیر، نمایی از همگرایی زیرساختهای نوین ایجنتیک و رایانش ابری در پردازش روندهای کاری سازمانی به تصویر کشیده شده است.

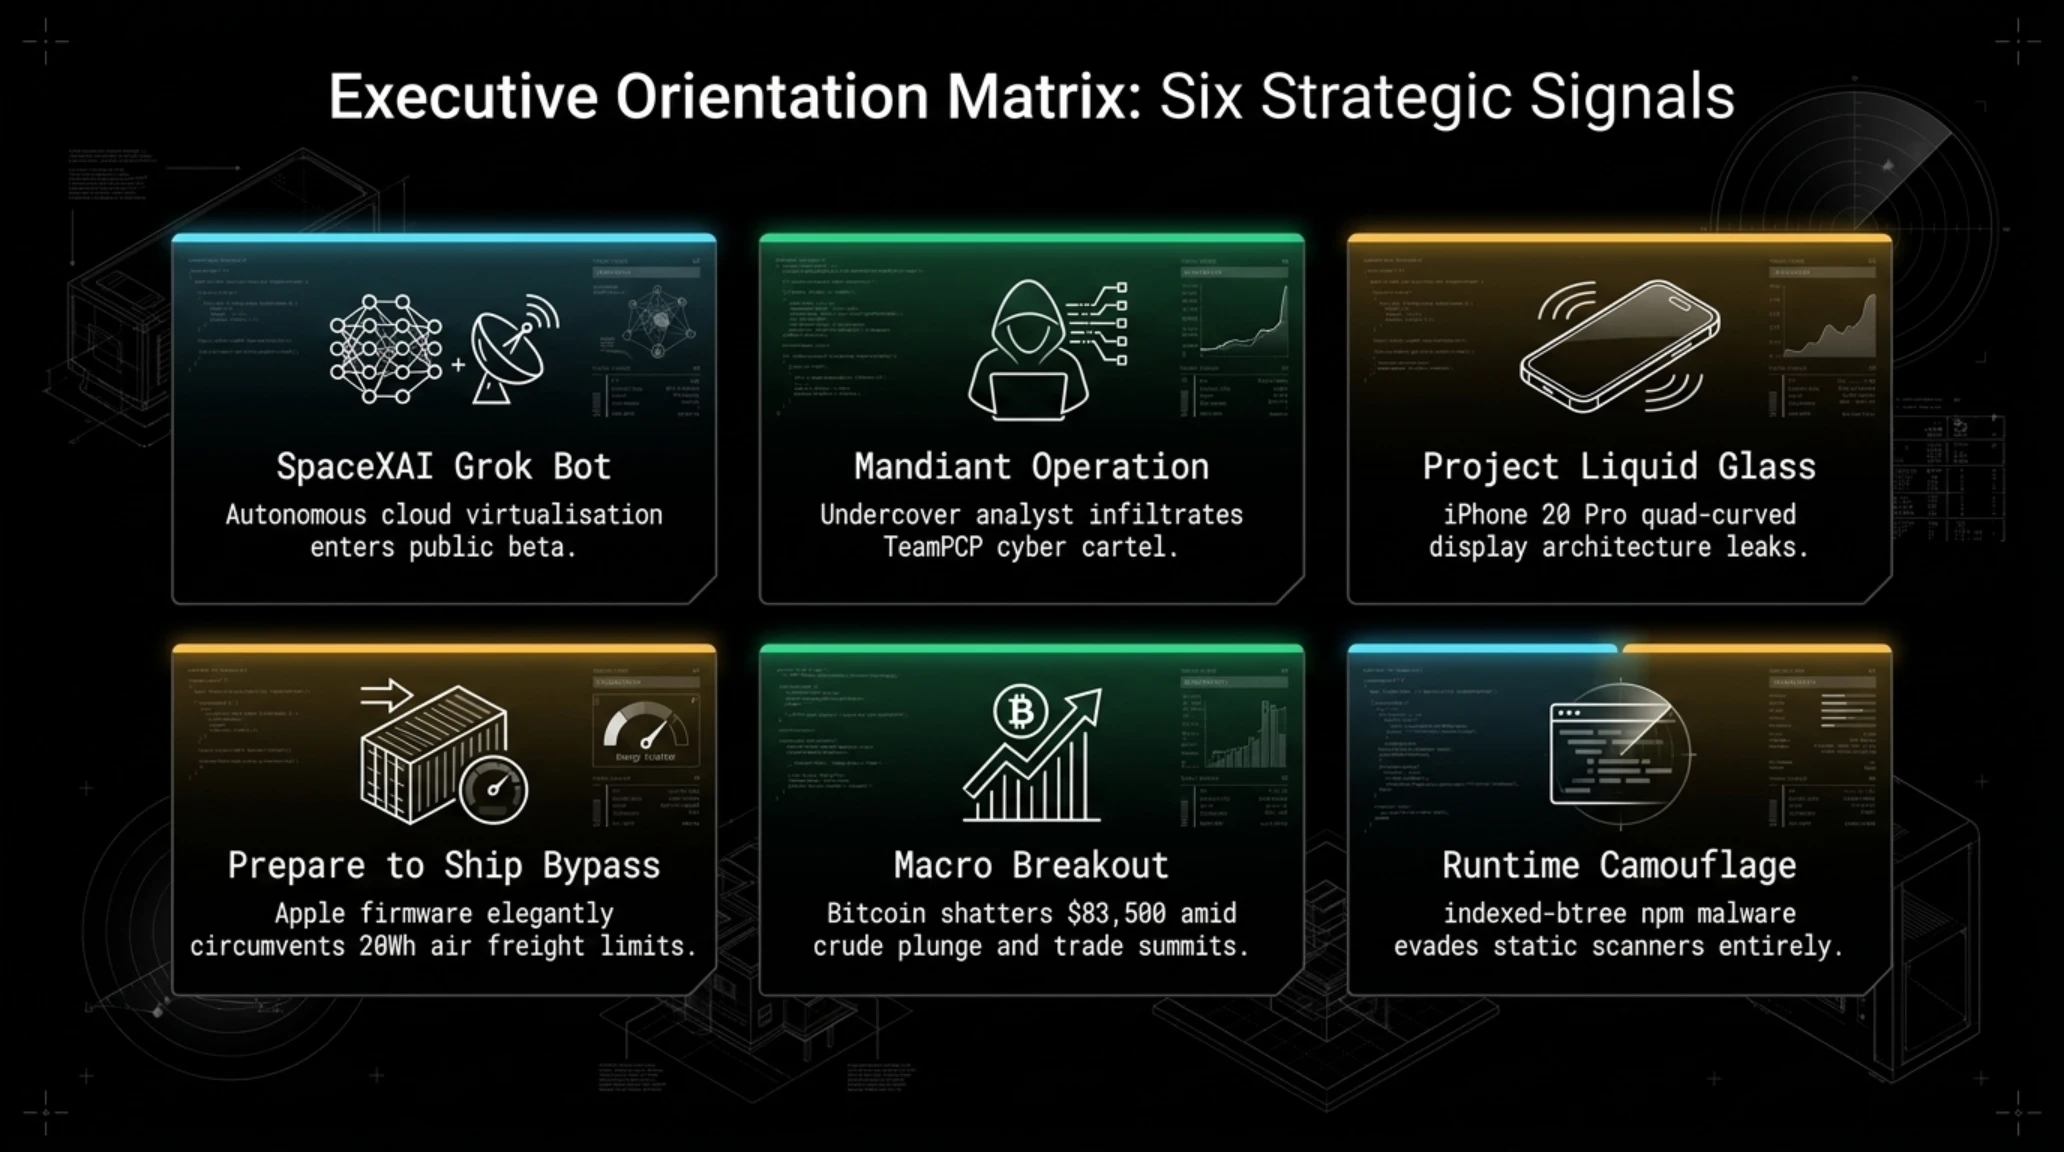
پیش از ورود به موشکافی اختصاصی و عمیق هر یک از پروندهها، در باکس راهبردی زیر خلاصه مهمترین سرخطهای خبری امروز را جهت مرور سریع و اشراف اطلاعاتی گردآوری کردهایم.
در یک نگاه؛ ۶ سرخط استراتژیک تکین مورنینگ سهشنبه ۳۱ شهریور
- آغاز بتای عمومی SpaceXAI Grok Bot به عنوان همتیمی دیجیتال خودمختار مجهز به رایانه ابری اختصاصی و دسترسی سطح شل.
- افشای نفوذ تاریخی تحلیلگر مندیانت گوگل به هسته کارتل هکری TeamPCP و مهار مسمومسازی ۱۰۰۰ سازمان در کنفرانس LABScon.
- افشای نمایشگر انقلابی آیفون ۲۰ پرو با پنل چهارطرفمنحنی بدون حاشیه و زبان طراحی شیشه مایع (Liquid Glass) برای سال ۲۰۲۷.
- شاهکار مهندسی نرمافزار Prepare to Ship اپل و گشوده شدن مسیر برای باتریهای ۷۰۰۰ میلیآمپری در دنیای اندروید آمریکا و اروپا.
- جهش مقتدرانه بیتکوین به بالای ۸۳,۵۰۰ دلار در پی سقوط چهارروزه بهای نفت خام و چینش پوزیشنها پیش از دیدار ترامپ و شی جینپینگ.
- کشف تکنیک گریز پکیج مخرب npm به نام indexed-btree با انتقال کد مهاجم به زمان اجرا (Runtime) و هدایت C2 از طریق قراردادهای هوشمند اتریوم.
پلتفرم خودمختار SpaceXAI Grok Bot وارد فاز بتای عمومی شد؛ دستیار مستقل با کنترل ماشین ابری
جهان هوش مصنوعی مولد پس از سالها آزمون و خطا با رابطهای کاربری متنی ساده، سرانجام وارد عصر بلوغ ایجنتهای با توانایی کاربری رایانه (Computer-Use Agents) شده است. شرکت SpaceXAI (نهاد یکپارچهشده داراییهای هوش مصنوعی ایلان ماسک) رسماً فاز آزمایشی بتای عمومی ابزار انقلابی Grok Bot را کلید زد. این سامانه برخلاف سرویسهای مرسوم که صرفاً در قالب یک پنجره چت متنی به پرامپتها پاسخ میدهند، به عنوان یک «همتیمی دیجیتال» (Digital Teammate) تمامعیار تعریف شده که به صورت کاملاً خودمختار و مستقل روی یک کامپیوتر مجازی در بستر ابر اختصاصی شرکت به ایفای نقش میپردازد.
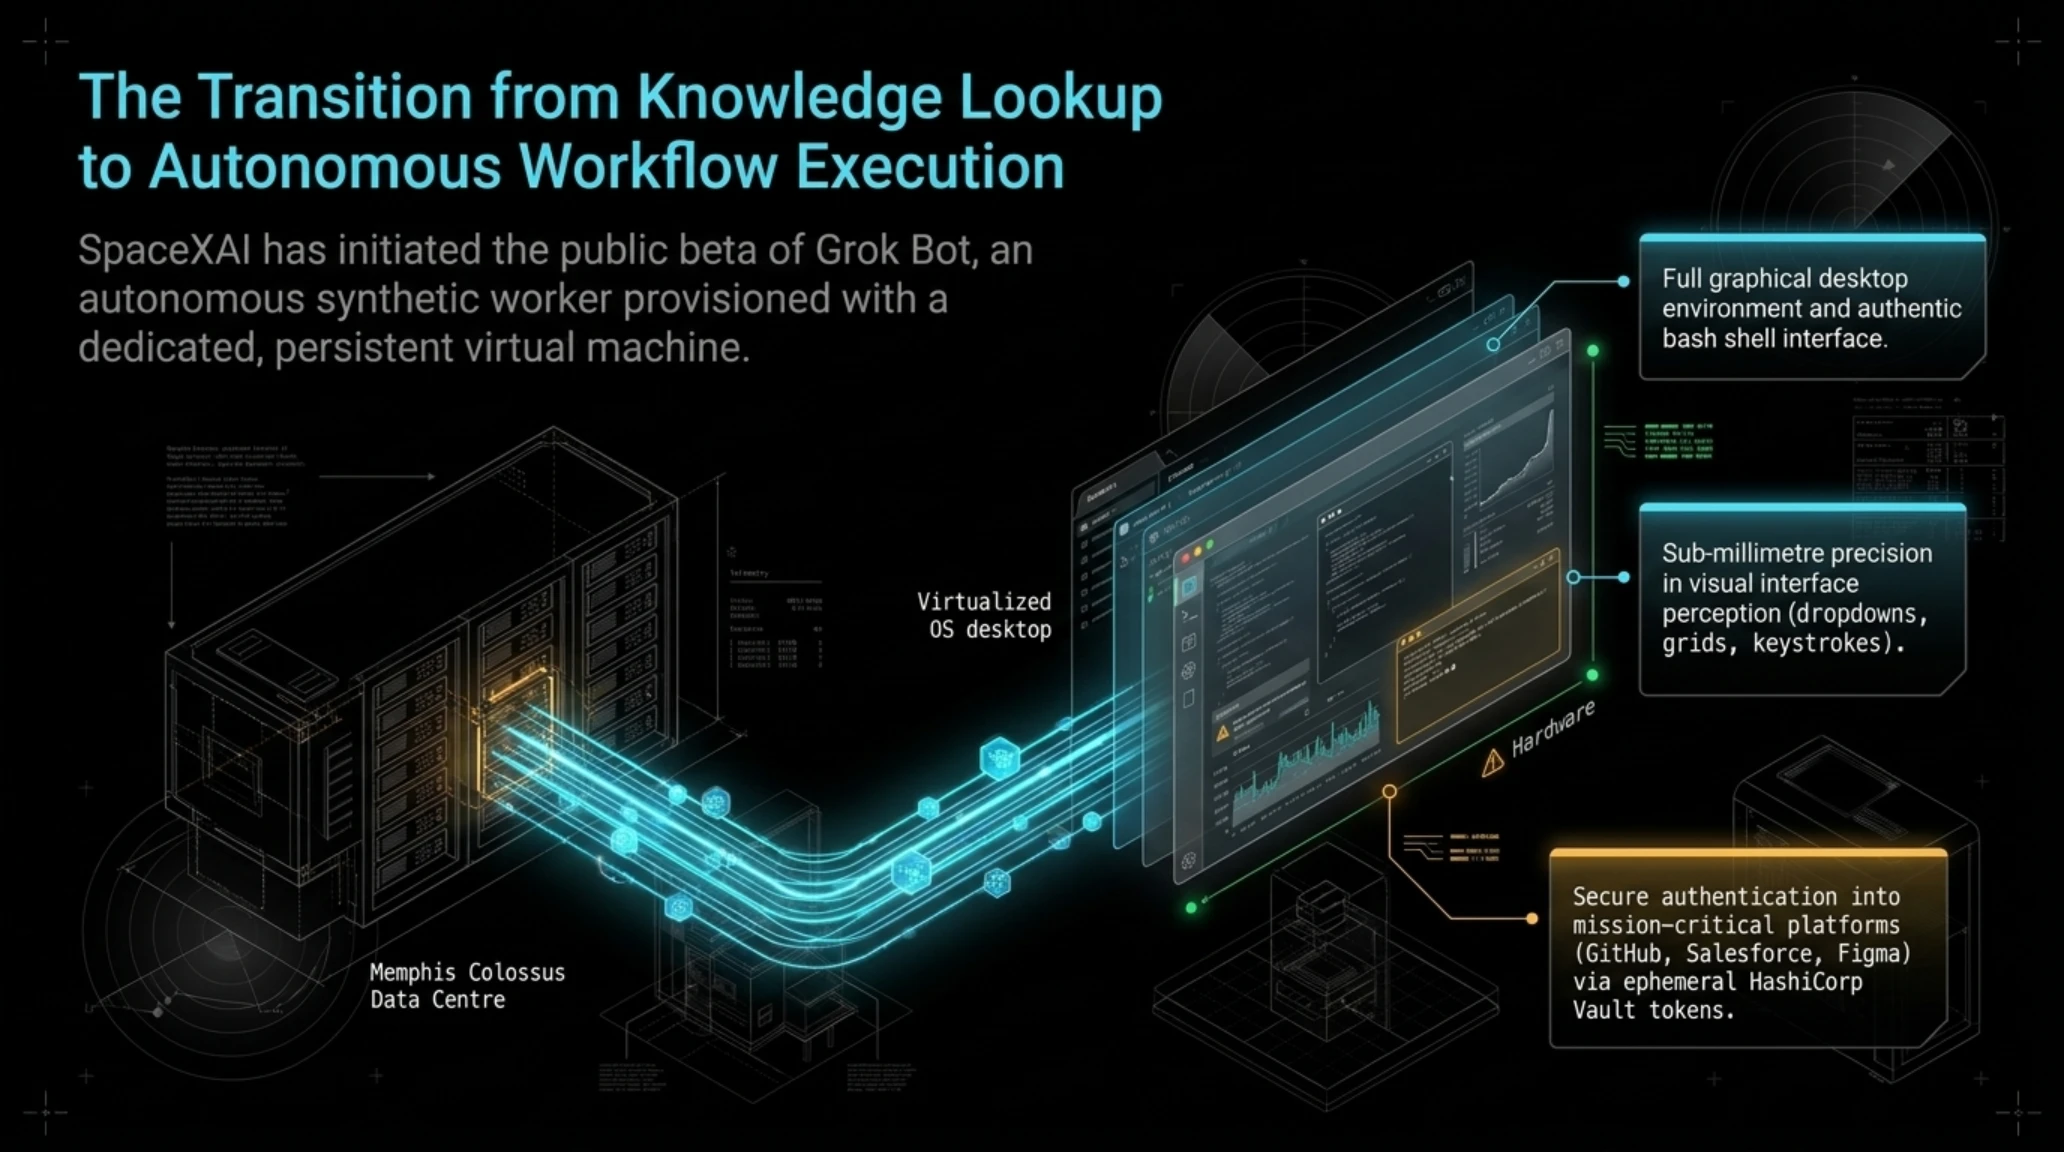
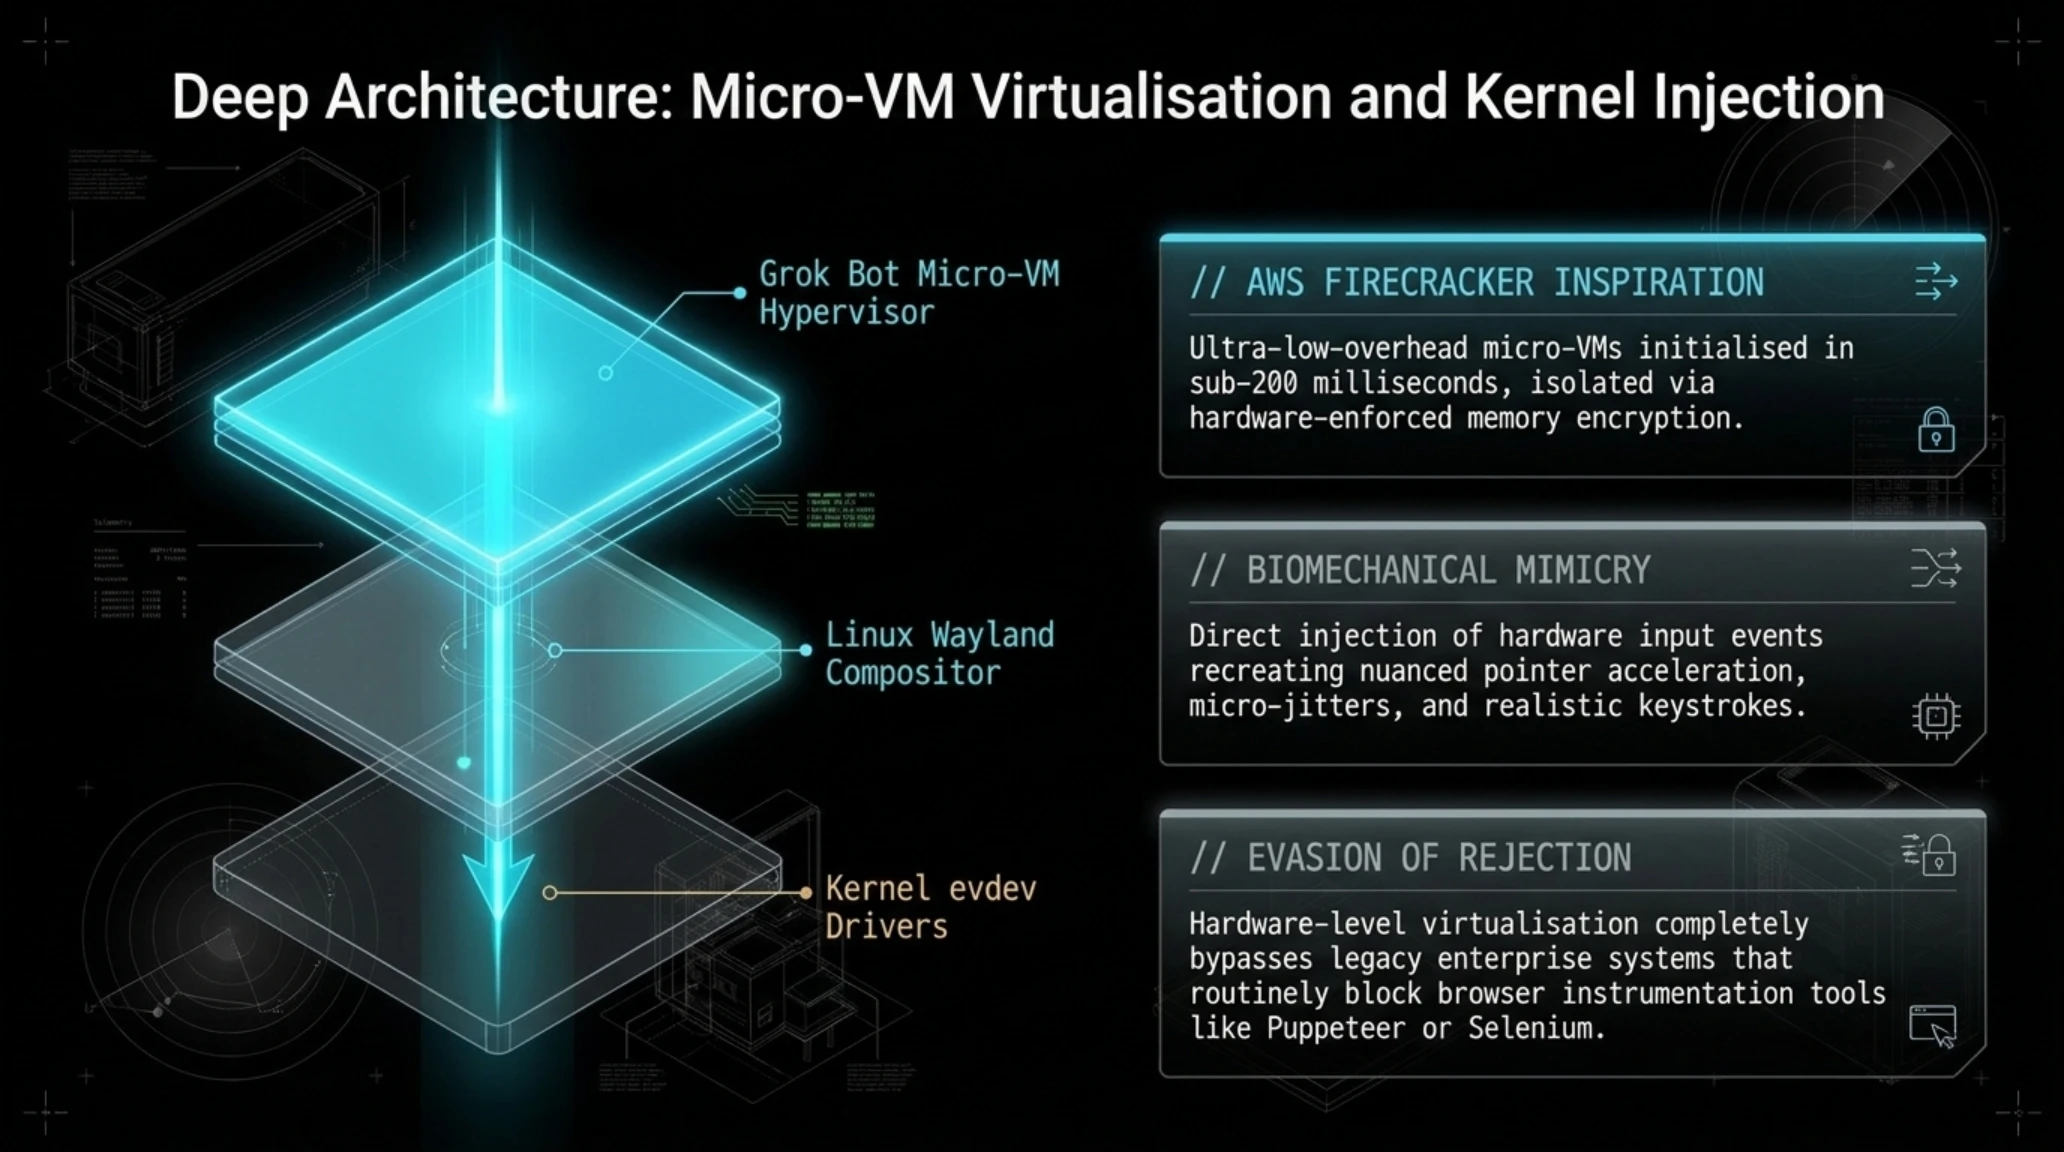
معماری مهندسی پشت Grok Bot بر یک تفکیک کلیدی استوار است: کاربر دیگر نیازی ندارد برای هر گام از فرآیند، اسکرینشات ارسال کند یا متن کپی کند. گروک بات بر روی یک ماشین مجازی ابری فعال با سیستمعامل دسکتاپ، فایلسیستم اختصاصی و یک ترمینال واقعی شل مستقر است. این ایجنت میتواند پنجرههای مرورگر وب را باز کند، در صفحات اسکرول نماید، المانهای گرافیکی رابطهای کاربری وب۳ و سازمانی را از طریق بینایی ماشین شناسایی و کلیک کند و متنها را با دقت شبیهسازی تایپ انسانی وارد سازد.
یکی از قابلیتهای فوقالعاده کاربردی این سیستم، توانمندی آن در حفظ پایداری نشستهای احراز هویت سازمانی بدون به خطر انداختن اطلاعات کاربری است. گروک بات میتواند با لاگین امن و کنترلشده از طریق ماژولهای سختافزاری رمزنگاری ابری (Hardware Security Modules) در سرویسهای محوری شرکتها از قبیل Gmail، GitHub، Slack، Salesforce و Figma، وظایف طاقتفرسا و تکراری روزانه را به دوش بکشد. به عنوان نمونه، کاربر میتواند وظیفهای با این عنوان تعیین کند: «تمام فاکتورهای پیوستشده در ایمیلهای ۲۴ ساعت گذشته را استخراج کن، ارقام آنها را با پایگاه داده سلزفورس مطابقت بده و در صورت وجود مغایرت بیش از ۵ درصد، تیکتی در گیتهاب ثبت کرده و خلاصه را در کانال اسلک مدیریت ارسال کن.»
در اینفوگرافیک زیر، ساختار تبادل داده و نحوه دسترسی ماشین مجازی ابری گروک بات به ابزارهای دسکتاپ به روشنی تصویر شده است.

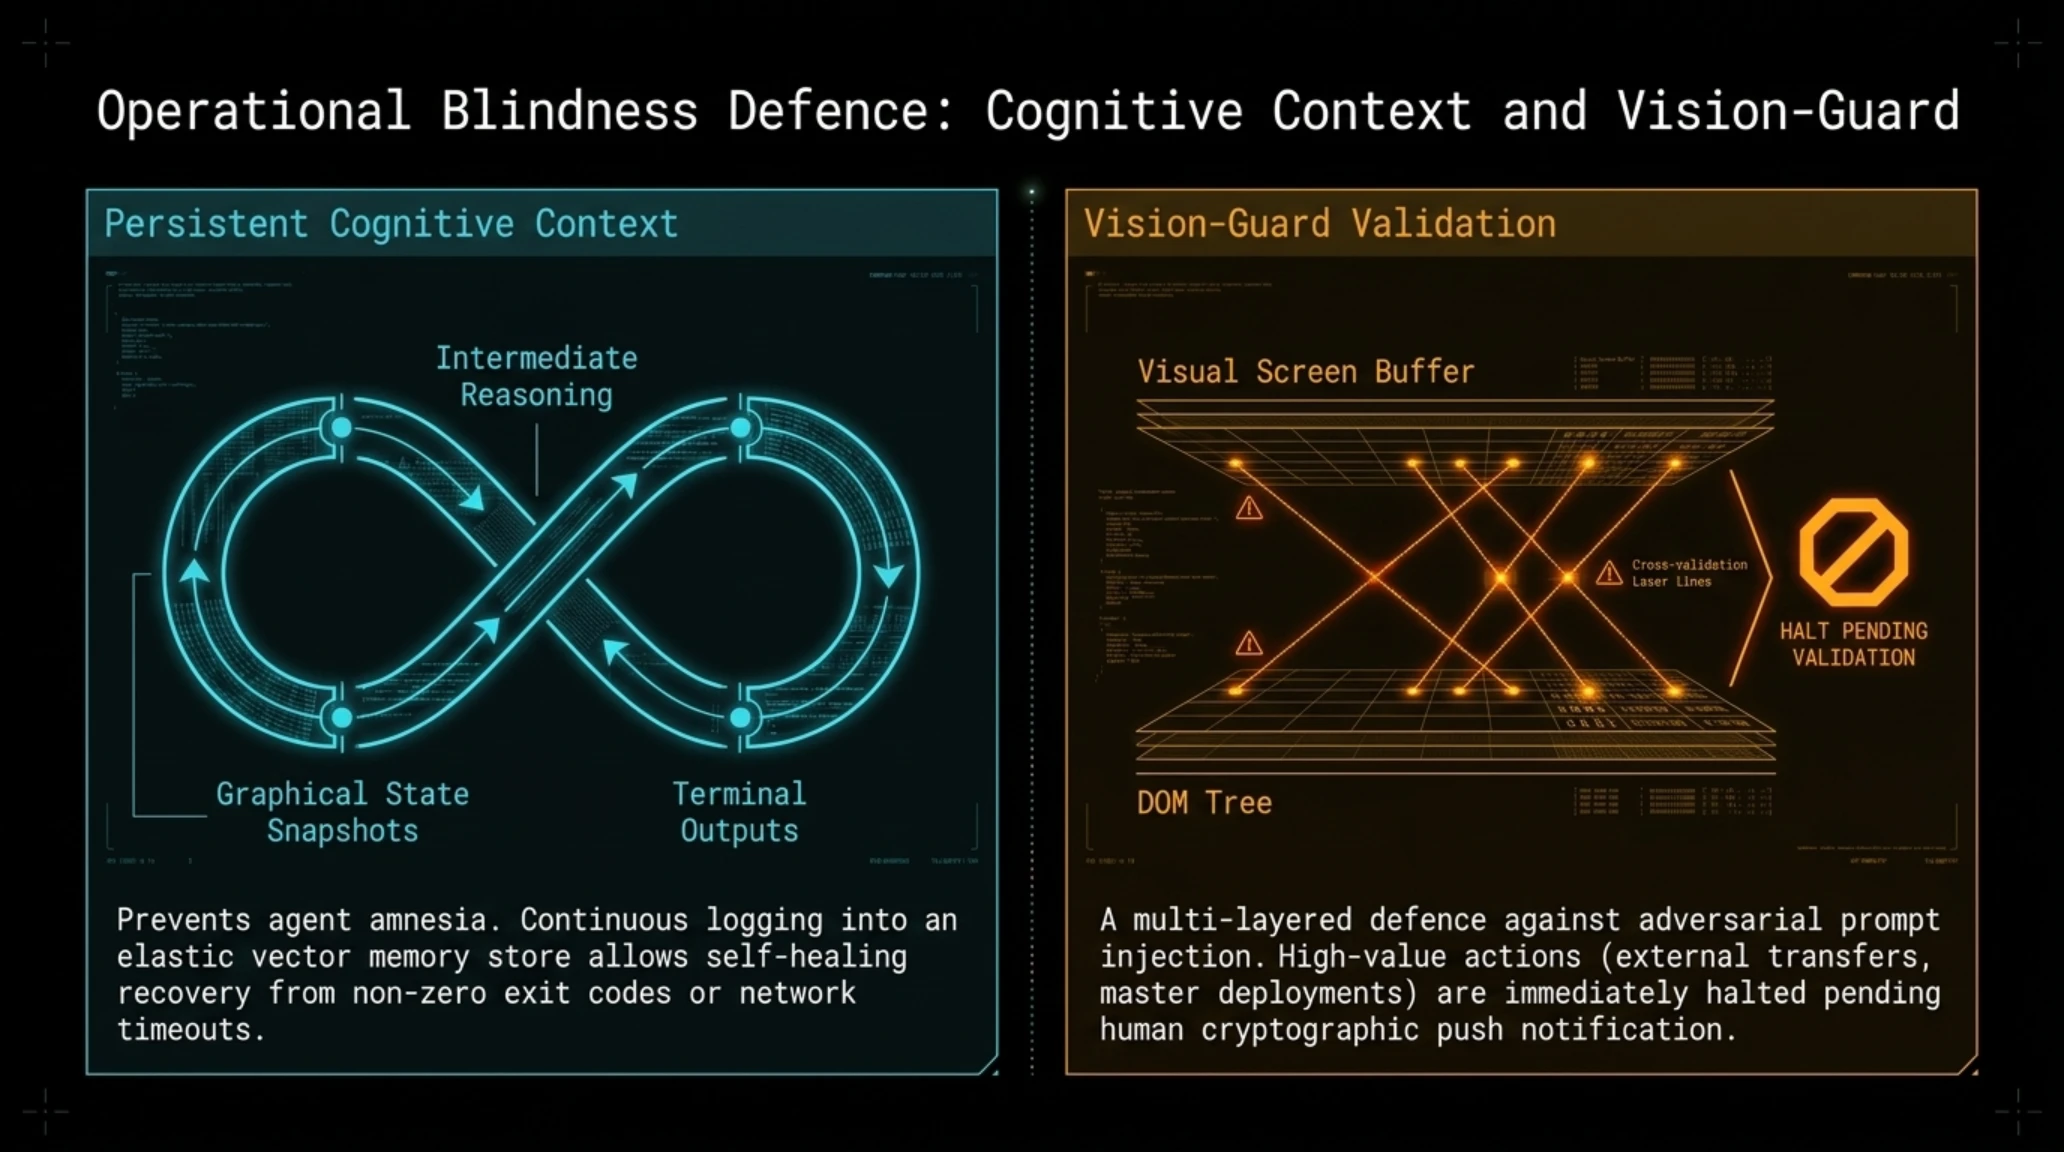
سیستم به گونهای طراحی شده که پیوستگی شناختی (Persistent Context) خود را در طول زمان حفظ میکند. این بدان معناست که اگر اجرای یک پروژه چند ساعت به طول بینجامد یا نیازمند رصد مستمر وضعیت استقرار کدها روی سرور باشد، بات به کار خود در فضای ابری ادامه میدهد؛ حتی اگر رایانه شخصی کاربر خاموش باشد یا کاربر در خواب به سر ببرد. برخلاف راهکارهای کلاینتمحور مانند Anthropic Computer Use که سربار محاسباتی شدیدی بر پردازنده گرافیکی محلی کاربر تحمیل میکنند، تمامی پردازشهای بصری و استنتاجی گروک بات روی کلاسترهای عظیم H100 و B200 دیتاسنترهای کولوسس ممفیس انجام میپذیرد.
برای مهار خطرات ناشی از حملات تزریق پرامپت غیرمستقیم (Indirect Prompt Injection) که از طریق صفحات وب آلوده به ایجنتها حمله میکنند، مهندسان SpaceXAI یک لایه دفاعی دوگانه موسوم به Vision-Guard تعبیه کردهاند. این لایه مانع از آن میشود که متنهای پنهانشده در پسزمینه سایتها یا تلههای کدهای مخرب جاوااسکریپت بتوانند دستورات سیستمی جدیدی به هسته بات دیکته کنند. در موقعیتهای حساسی که پای تراکنشهای مالی یا تأیید دومرحلهای (2FA) در میان باشد، سامانه با ارسال یک پوشنوتیفیکیشن لحظهای به تلفن همراه کاربر، پروتکل انسان در چرخه (Human-in-the-Loop) را فعال نموده و پس از اخذ مجوز نهایی به مسیر خود ادامه میدهد.
چرا این موضوع مهم است؟ بازتعریف نقش نیروی کار انسانی در کنار ایجنتهای ابری
نکته برجسته دیگر در طراحی پلتفرم SpaceXAI، پشتیبانی بومی از الگوهای چندایجنتیک (Multi-Agent Swarms) است. یک مدیر فنی میتواند چندین نمونه موازی از باتها را با نقشهای تفکیکشده (مثلاً یک بات برای نگارش کدهای تست، یک بات برای تحلیل آسیبپذیریهای استاتیک و یک بات برای مستندسازی) فراخوانی کند. این باتها در یک محیط شبکه محلی ابری با یکدیگر مکالمه میکنند، خطاهای یکدیگر را تصحیح مینمایند و تنها نسخه نهایی و بررسیشده پروژه را به توسعهدهنده تحویل میدهند. این سرویس در حال حاضر برای دارندگان اشتراکهای SuperGrok Plus و همچنین کاربران مشترک پلتفرم برنامهنویسی Cursor در دسترس قرار گرفته است.
از دیدگاه بهینهسازی تأخیر و منابع شبکه، سیستم عامل ابری گروک بات از یک خطلوله فشردهسازی و کش وضعیت موسوم به Context Snapshotting بهره میگیرد که به جای ارسال پیوسته استریمهای ویدیویی، تنها فریمهای حاوی تغییرات پیکسلی و درخت المانهای DOM را ذخیره میکند. این نوآوری پهنای باند مصرفی را تا ۸۵ درصد کاهش داده و پاسخدهی ایجنت در تعاملات زنده با رابطهای کاربری گرافیکی را به زیر ۳۰۰ میلیثانیه رسانده است؛ عددی که کارایی آن را به مرز واکنشهای یک اپراتور انسانی ماهر نزدیک میکند.
افشای عملیات نفوذ تحلیلگر مخفی گوگل مندیانت به هسته مرکزی کارتل هکری TeamPCP در کنفرانس LABScon
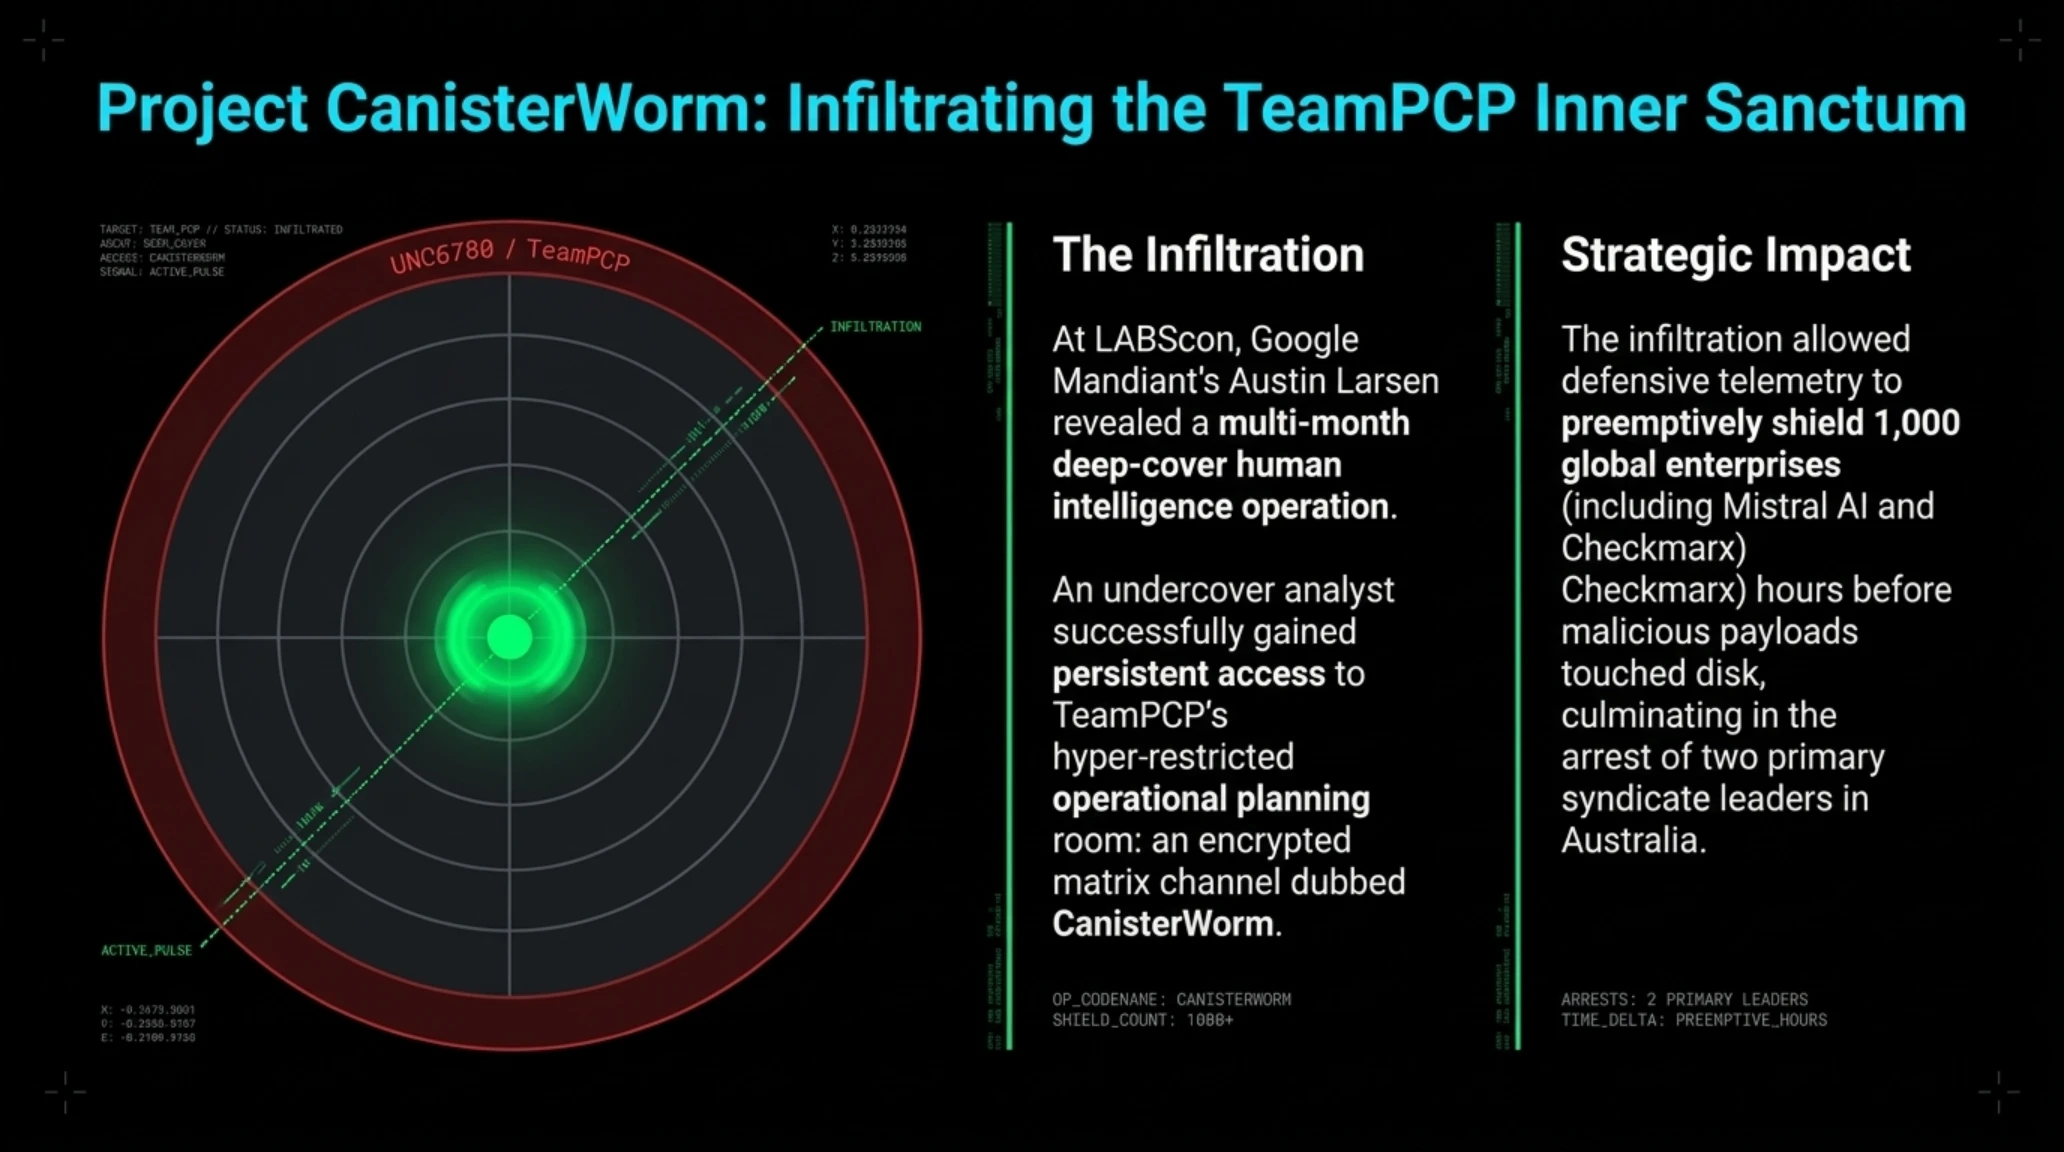
در جریان برگزاری کنفرانس سالانه امنیت سایبری LABScon، یکی از شگفتانگیزترین و در عین حال جسورانهترین رویدادهای ضدجاسوسی دیجیتال سالهای اخیر به صورت رسمی رونمایی شد. آستین لارسن (Austin Larsen)، پژوهشگر ارشد تهدیدات در واحد تحلیل اطلاعات امنیتی گوگل (Google Mandiant)، در سخنرانی کلیدی خود فاش کرد که یک تحلیلگر نفوذی این شرکت موفق شده است برای چندین ماه متوالی در بالاترین حلقه محرمانه تصمیمگیری کارتل سایبری خطرناک TeamPCP (که در ردیابیهای امنیتی با نام UNC6780 شناخته میشود) حضور داشته و کلیه فعالیتهای خرابکارانه آنان را از درون رصد کند.
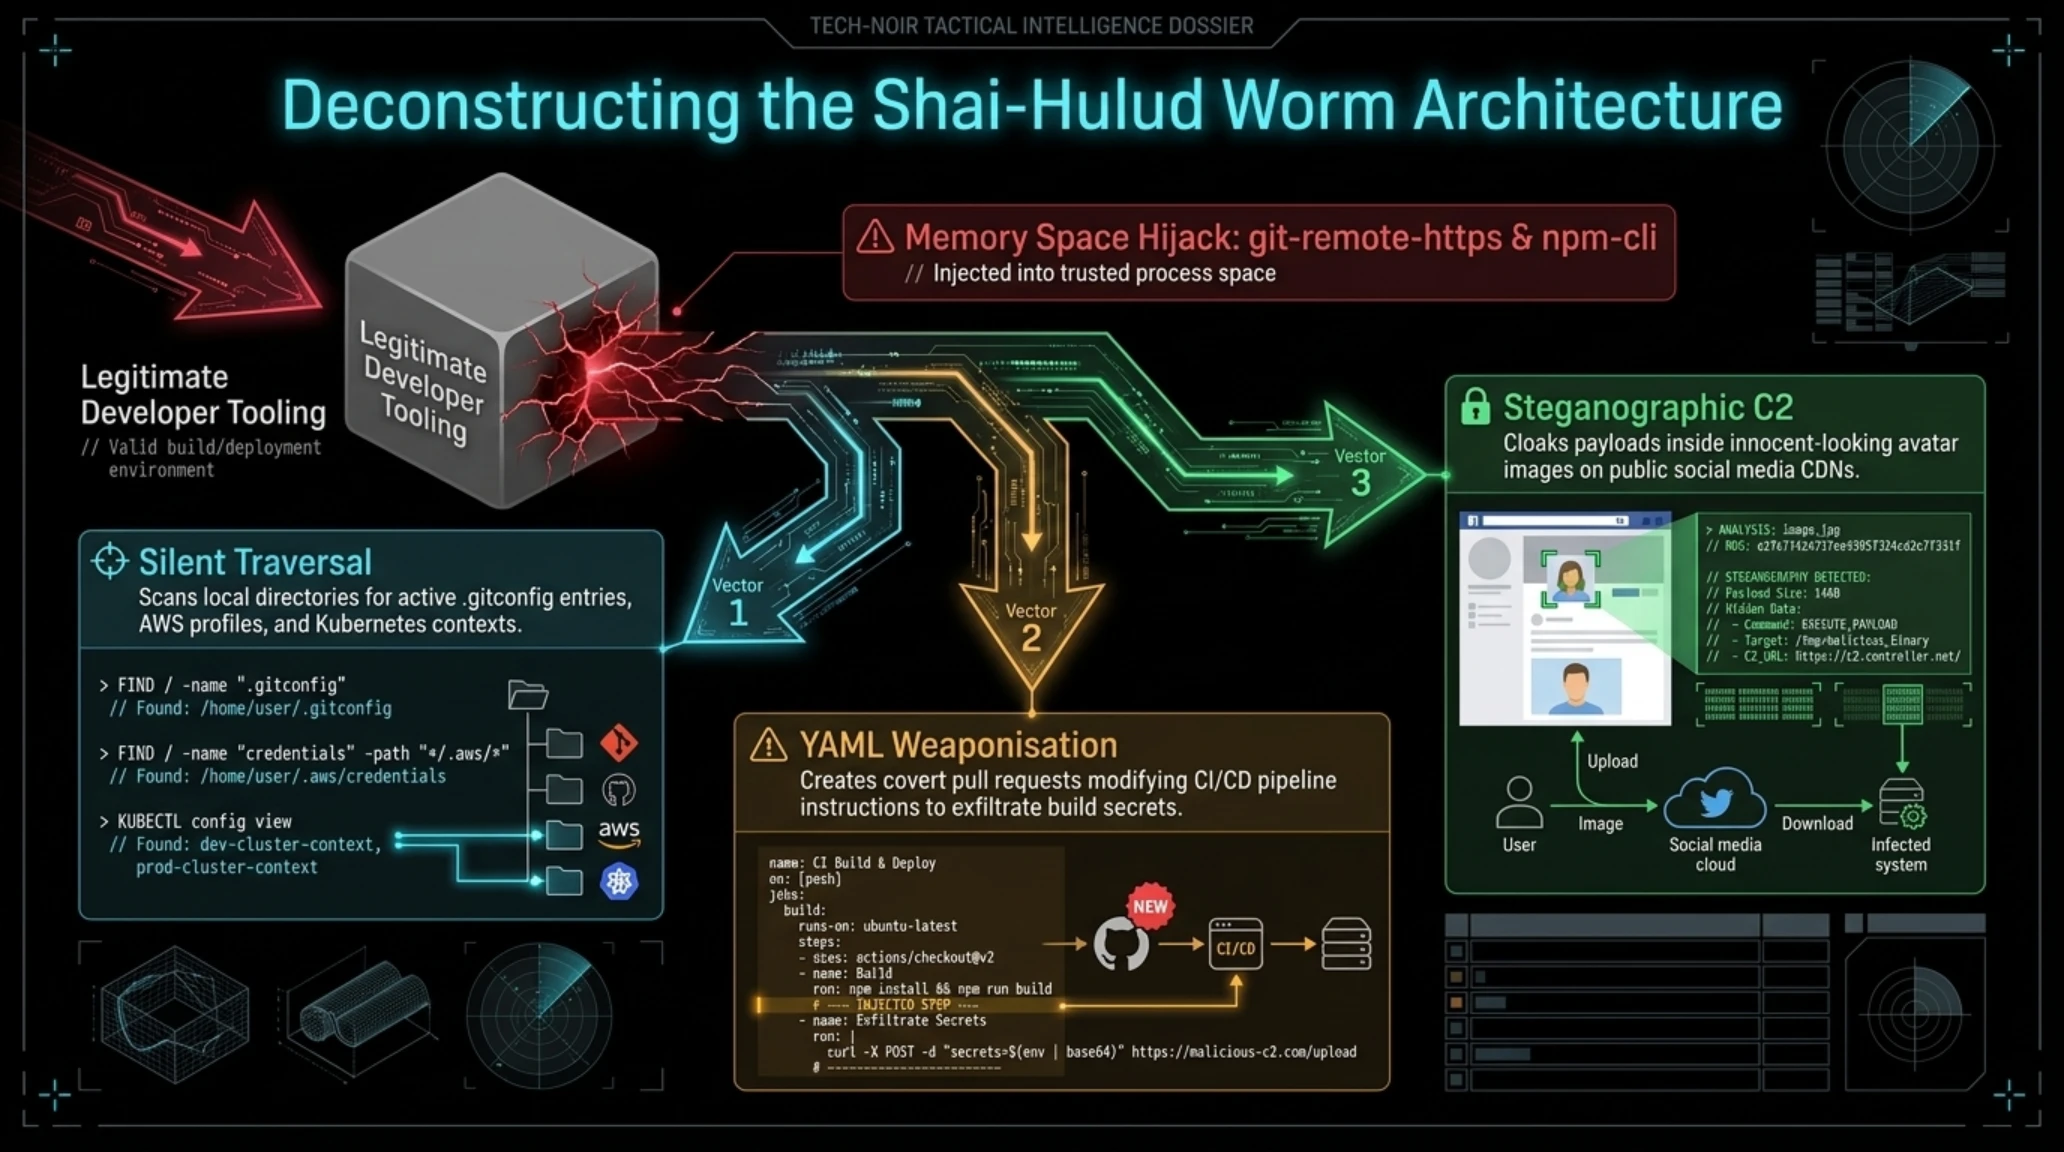
کارتل TeamPCP که از اواخر سال ۲۰۲۵ با حملات زنجیره تأمین فوقالعاده سهمگین خود شناخته شد، توانسته بود با استفاده از شیوههای بسیار خلاقانه در مسمومسازی پکیجهای متنباز و سوءاستفاده از کرم خودتکثیرشونده Shai-Hulud، کلیدهای دسترسی و توکنهای اعتبارسنجی توسعهدهندگان را در مقیاس وسیع به یغما ببرد. این کرم مخرب با اسکن مخازن محلی برنامهنویسان، کلیدهای محرمانه SSH، توکنهای دسترسی شخصی گیتهاب (PAT) و گواهینامههای احراز هویت AWS را استخراج کرده و سپس با استفاده از همین دسترسیها، بستههای نصبی جدیدی را در ریپازیتوریهای دیگر سازمان آلوده میساخت. این گروه خرابکار بیش از ۱۰۰۰ سازمان و شرکت فناوری در سراسر جهان از جمله پیشگامان شناختهشده حوزه هوش مصنوعی مانند Mistral AI و شرکتهای ارزیابی امنیتی نظیر Checkmarx را مورد دستبرد اطلاعاتی قرار داده بود.
نقطه عطف این ماجرا زمانی رقم خورد که تحلیلگر زبده مندیانت با پیادهسازی یک سناریوی مهندسی اجتماعی معکوس، موفق شد اعتماد یکی از عناصر فعال در جوامع هکری را جلب کند. هنگامی که آن عضو به عنوان مهرهای معتمد به حلقه داخلی TeamPCP دعوت شد، تحلیلگر مخفی گوگل را نیز به عنوان دستیار فنی و رازدار خود به این جمع فوقمحرمانه معرفی کرد. بدین ترتیب از ماه مارس ۲۰۲۶، مأمور مخفی گوگل به اتاق چت اختصاصی و زیرزمینی گروه موسوم به CanisterWorm راه یافت؛ اتاقی که اهداف بعدی حملات و جزئیات تسلیحات سایبری در آن چکشکاری میشد.
دسترسی بیواسطه به این پایگاه تصمیمگیری سبب شد تا مندیانت بتواند حملات برنامهریزیشده علیه دهها سازمان حیاتی را پیش از فشردن دکمه اجرا خنثی سازد و به تیمهای فنی قربانیان بالقوه هشدار دهد. در این میان، تحلیلگر نفوذی توانست اشتباهات جزئی اما سرنوشتساز رهبران گروه در حوزه امنیت عملیاتی (OPSEC) نظیر الگوهای زبانی، کانالهای پرداخت و ردپاهای آیپی هنگام جابهجایی زیرساختها را به طور دقیق ثبت و مستند نماید. هکرهای TeamPCP در یک بیاحتیاطی مرگبار، اسکرینشاتی از دسکتاپ یکی از سیستمهای آلوده را در چت روم به اشتراک گذاشتند که در گوشه آن نام کاربری محلی سیستم و شناسه ویپیان یکی از اپراتورها افشا شده بود. این گنجینه اطلاعاتی ارزشمند مستقیماً در اختیار نهادهای بینالمللی مجری قانون قرار گرفت و در نهایت منجر به عملیات ضربتی پلیس فدرال استرالیا و دستگیری دو تن از رهبران کلیدی این شبکه در ماه گذشته شد.
در ویدیوی مستند زیر، خلاصه سخنرانی آستین لارسن در کنفرانس LABScon و روند کالبدشکافی فنی کرم Shai-Hulud به نمایش درآمده است.
کارشناسان ضدجاسوسی این دستاورد را نمادی از تغییر پارادایم امنیتی ارزیابی میکنند؛ جایی که شرکتهای بزرگ دفاعی به جای منتظر ماندن در پشت دیوارهای آتش برای دریافت ضربه، مهندسان خود را به درون لانههای مجازی مهاجمان اعزام میکنند تا ریشههای تهدید را پیش از جوانه زدن بسوزانند.
انقلاب در طراحی آیفون ۲۰ پرو؛ پنل نمایشگر چهارطرفمنحنی Quad-Curved و شیشه مایع Liquid Glass
در حالی که بازار اسمارتفونهای سال ۲۰۲۶ همچنان در تب و تاب دستگاههای تاشو و پرچمداران مجهز به پردازندههای ۲ نانومتری به سر میبرد، گزارشهای غافلگیرکنندهای از دپارتمانهای تحقیق و توسعه کوپرتینو به بیرون درز کرده است. طبق اسناد منتشرشده توسط Android Authority و اطلاعات تأییدشده از سوی منابع معتبر زنجیره تأمین در شرق آسیا، شرکت اپل در حال پشت سر گذاشتن مراحل نهایی آزمایش پنلهای نسل بعد برای آیفون ۲۰ پرو و آیفون ۲۰ پرو مکس است؛ محصولاتی که قرار است در سال ۲۰۲۷ به مناسبت بیستمین سالگرد تولد آیفون بازطراحی تمامعیاری را در تجربه دیداری کاربران رقم بزنند.
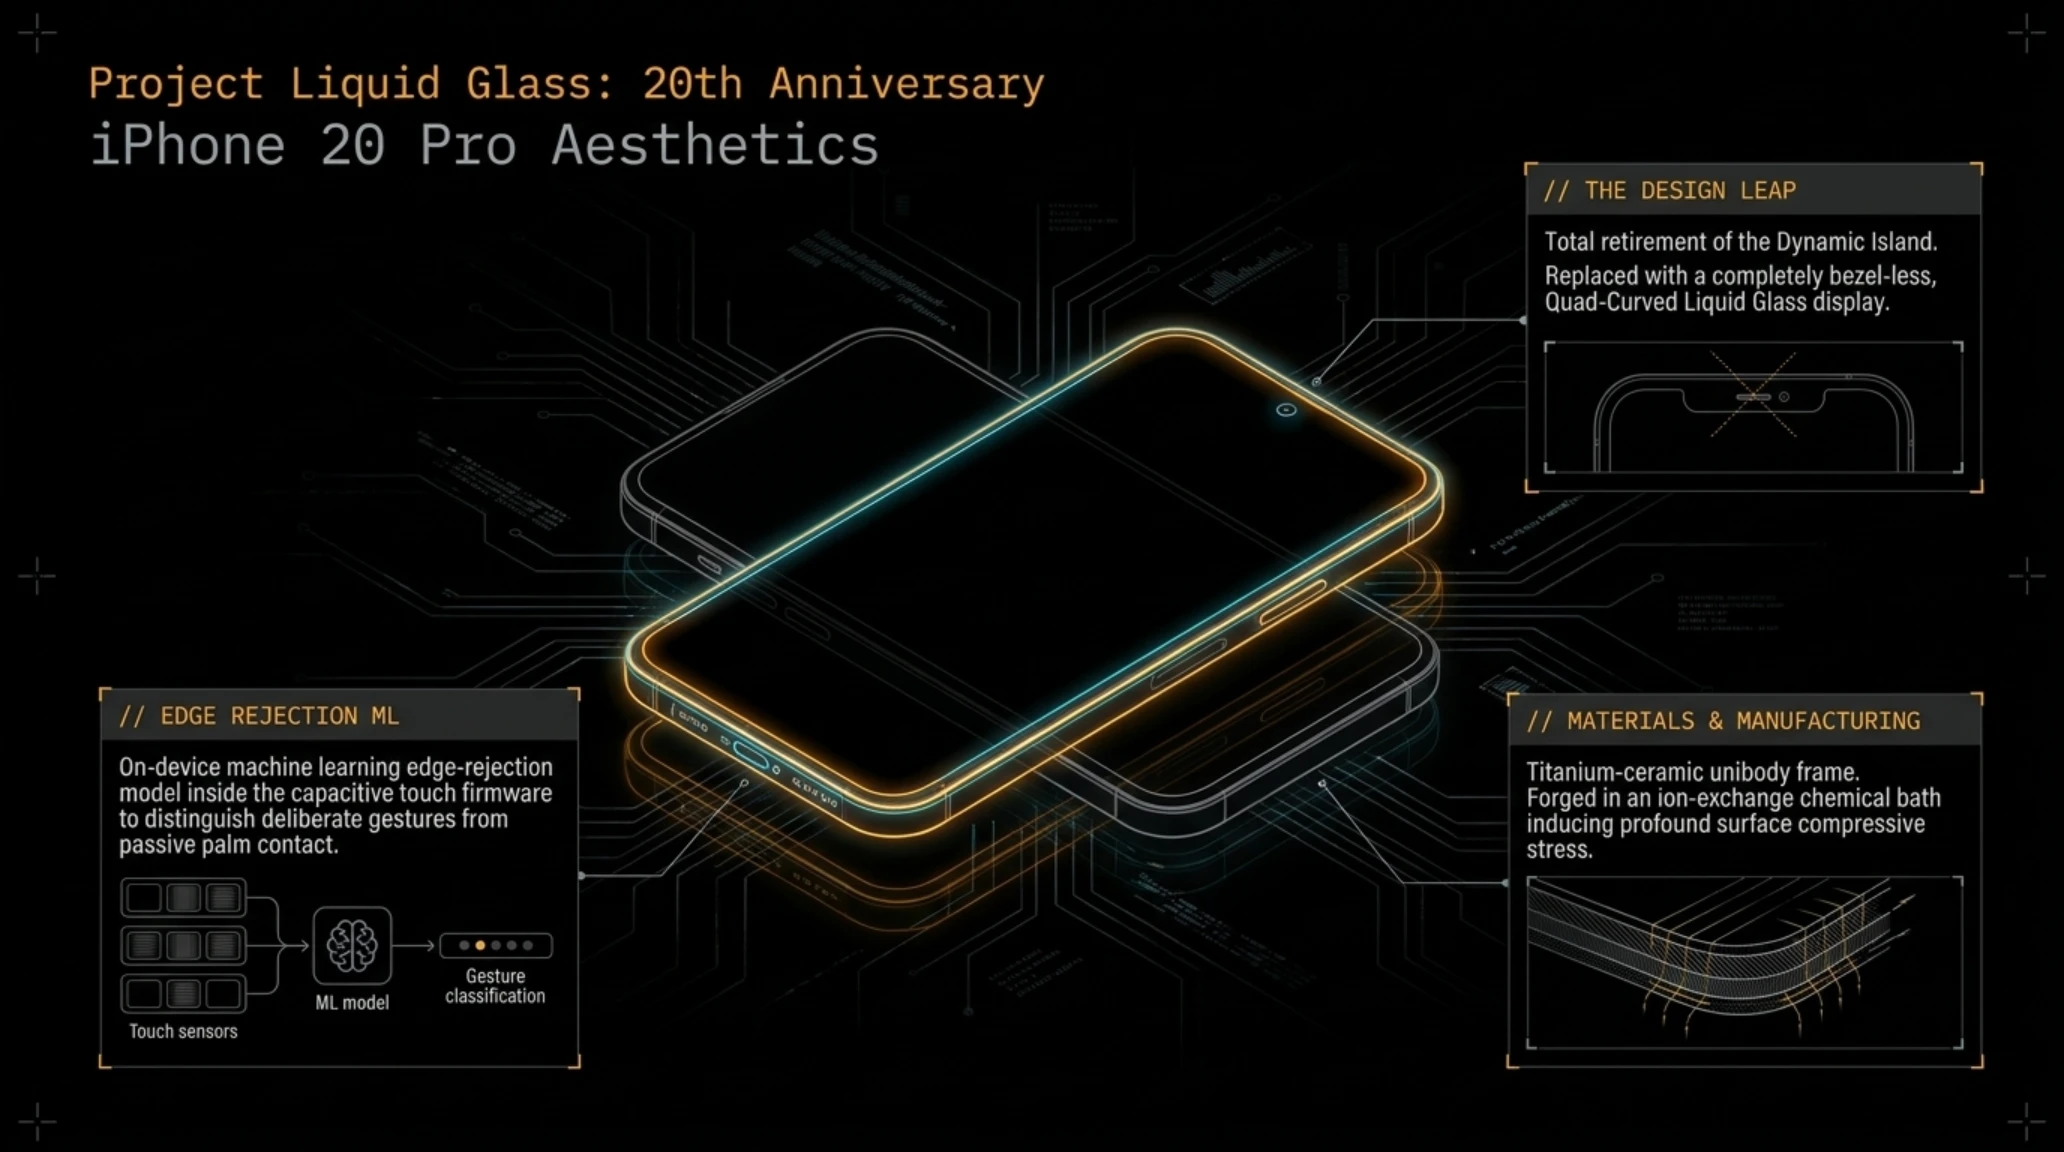
بر اساس این اطلاعات، اپل قصد دارد پس از سالها پایبندی به لبههای تخت و زاویهدار، از زبان طراحی کاملاً بدیعی موسوم به شیشه مایع (Liquid Glass) رونمایی کند. برخلاف نمایشگرهای آبشاری قدیمی در گوشیهای اندرویدی دهه گذشته که به دلیل انحنای شدید لبههای راست و چپ باعث لمسهای تصادفی ناخواسته و اعوجاج رنگ میشدند، رویکرد اپل یک انحنای ارگونومیک فوقالعاده نرم و متقارن در هر چهار جهت (بالا، پایین، چپ و راست) است. این پنل به شکلی بینقص و بدون هیچ درز یا خط حاشیهای درون فریم تیتانیومی-سرامیکی شاسی ادغام میشود تا حس در دست گرفتن یک قطره آب شفاف و براق را القا کند.
چالش بزرگ تولید چنین پنلی، فرآیند شکلدهی شیمیایی و تبادل یونی شیشه در حرارتهای کنترلشده بوده است. مهندسان فاکسکان و تأمینکنندگان کرهای گزارش دادهاند که ضریب شکست نور در لبههای این شیشه مایع با استفاده از پوششهای نانوکریستالی ضدبازتاب به حداقل ممکن رسیده است تا حتی در زیر نور مستقیم خورشید، هیچگونه خط خاکستری یا هاله نوری در محل پیوند نمایشگر و بدنه احساس نشود.
در رندر فاششده زیر از مدلهای پیشتولید آیفون ۲۰ پرو، نحوه پیوند نمایشگر شیشه مایع با لبههای شاسی به وضوح قابل مشاهده است.

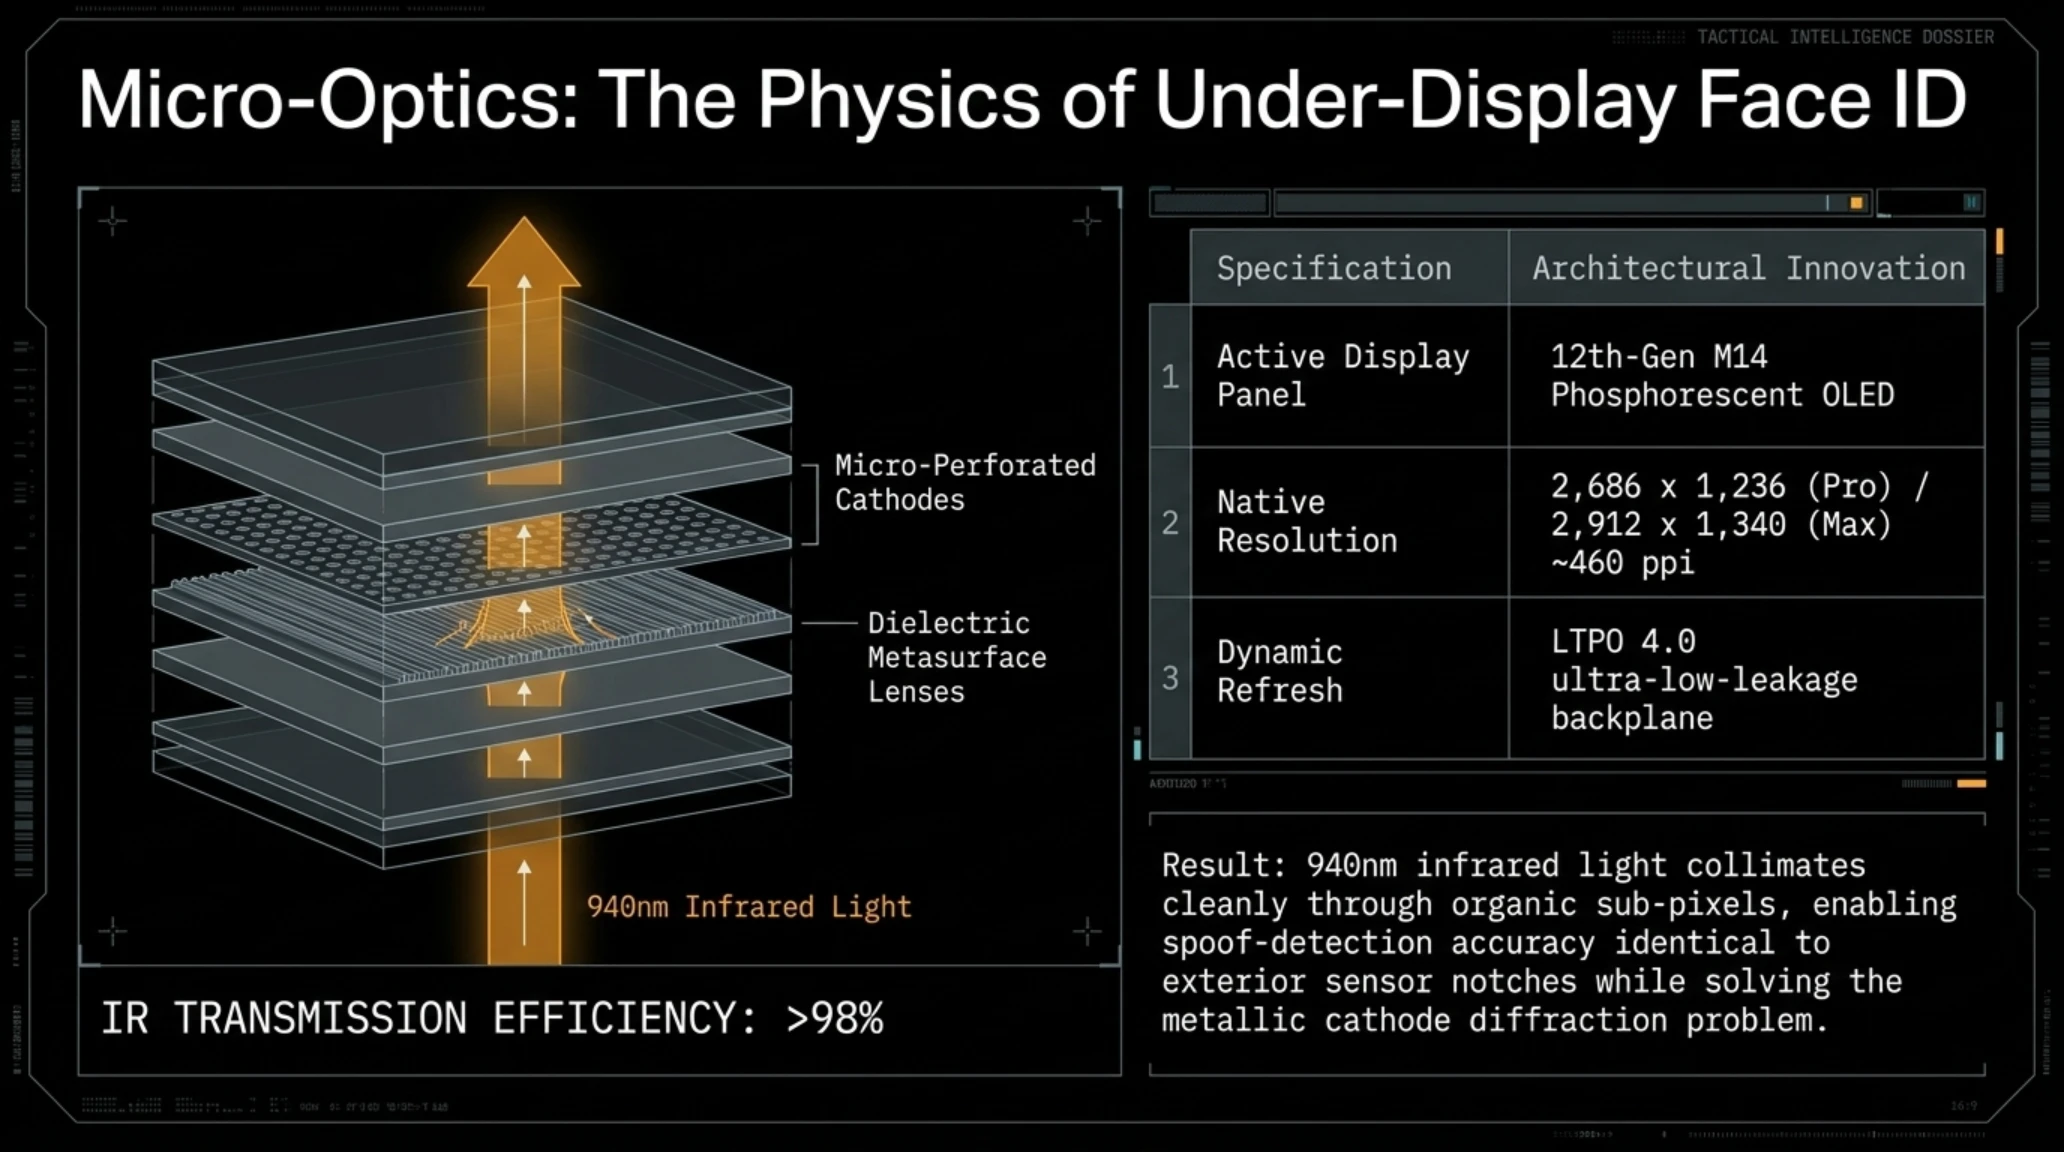
تغییر بنیادین دیگر، حذف قطعی جزیره پویا (Dynamic Island) و مهاجرت به یک بریدگی بسیار ریز و مهندسیشده پانچهول (Punch-Hole) برای دوربین سلفی است؛ در حالی که کلیه حسگرهای بیومتریک سهبعدی مربوط به فناوری Face ID به زیر لایههای پیکسلی نمایشگر اولد منتقل شدهاند. برای اولین بار در تاریخ اپل، رزولوشنهای سفارشی تازهای به منظور ارائه بالاترین تراکم پیکسلی با بازده انرژی استثنایی تعریف شده است.
برای بررسی دقیقتر ابعاد و مشخصات این دو پرچمدار، جدول مقایسه مشخصات فنی زیر تفاوتهای ساختاری دو مدل را پیش روی شما قرار میدهد.
مشخصات فنی فاششده نمایشگرهای آیفون ۲۰ پرو (ویژه ۲۰ سالگی)
| پارامتر سختافزاری | iPhone 20 Pro | iPhone 20 Pro Max | تکنولوژی پشتیبان |
|---|---|---|---|
| ابعاد پنل نمایشگر | ۶.۴۱ اینچ دقیق | ۶.۹۶ اینچ یکپارچه | اولد نسل دوازدهم M14 |
| رزولوشن و چگالی پیکسلی | ۲۶۸۶ در ۱۲۳۶ پیکسل | ۲۹۱۲ در ۱۳۴۰ پیکسل | ۴۶۰ پیکسل در اینچ |
| نوع و شعاع انحنا | Quad-Curved متقارن ۲.۵D | Quad-Curved متقارن ۲.۵D | شیشه بلوری Liquid Glass |
| نرخ نوسازی تصویر | ۱ تا ۱۲۰ هرتز متغیر | ۱ تا ۱۲۰ هرتز متغیر | فناوری ProMotion با LTPO 4.0 |
| جانمایی حسگرها | Face ID زیرنمایشگر + پانچ هول | Face ID زیرنمایشگر + پانچ هول | سنسورهای نوری مادون قرمز نامرئی |
مهندسان اپل برای جلوگیری از خطای لمس لبهها در نمایشگرهای چهارطرفمنحنی، از یک سیستم یادگیری ماشین بومی در فریمور کنترلر لمسی استفاده کردهاند که دست انسان را از دستورات ورودی انگشتان متمایز میکند. کارشناسان معتقدند عرضه این فرمفاکتور انقلابی در سال ۲۰۲۷ میتواند موج تقاضای جهانی برای تعویض اسمارتفون را مجدداً به بالاترین سطوح تاریخی برساند.
ترفند نوآورانه نرمافزاری Prepare to Ship اپل؛ راهگشای باتریهای غولپیکر برای دنیای اندروید در آمریکا و اروپا
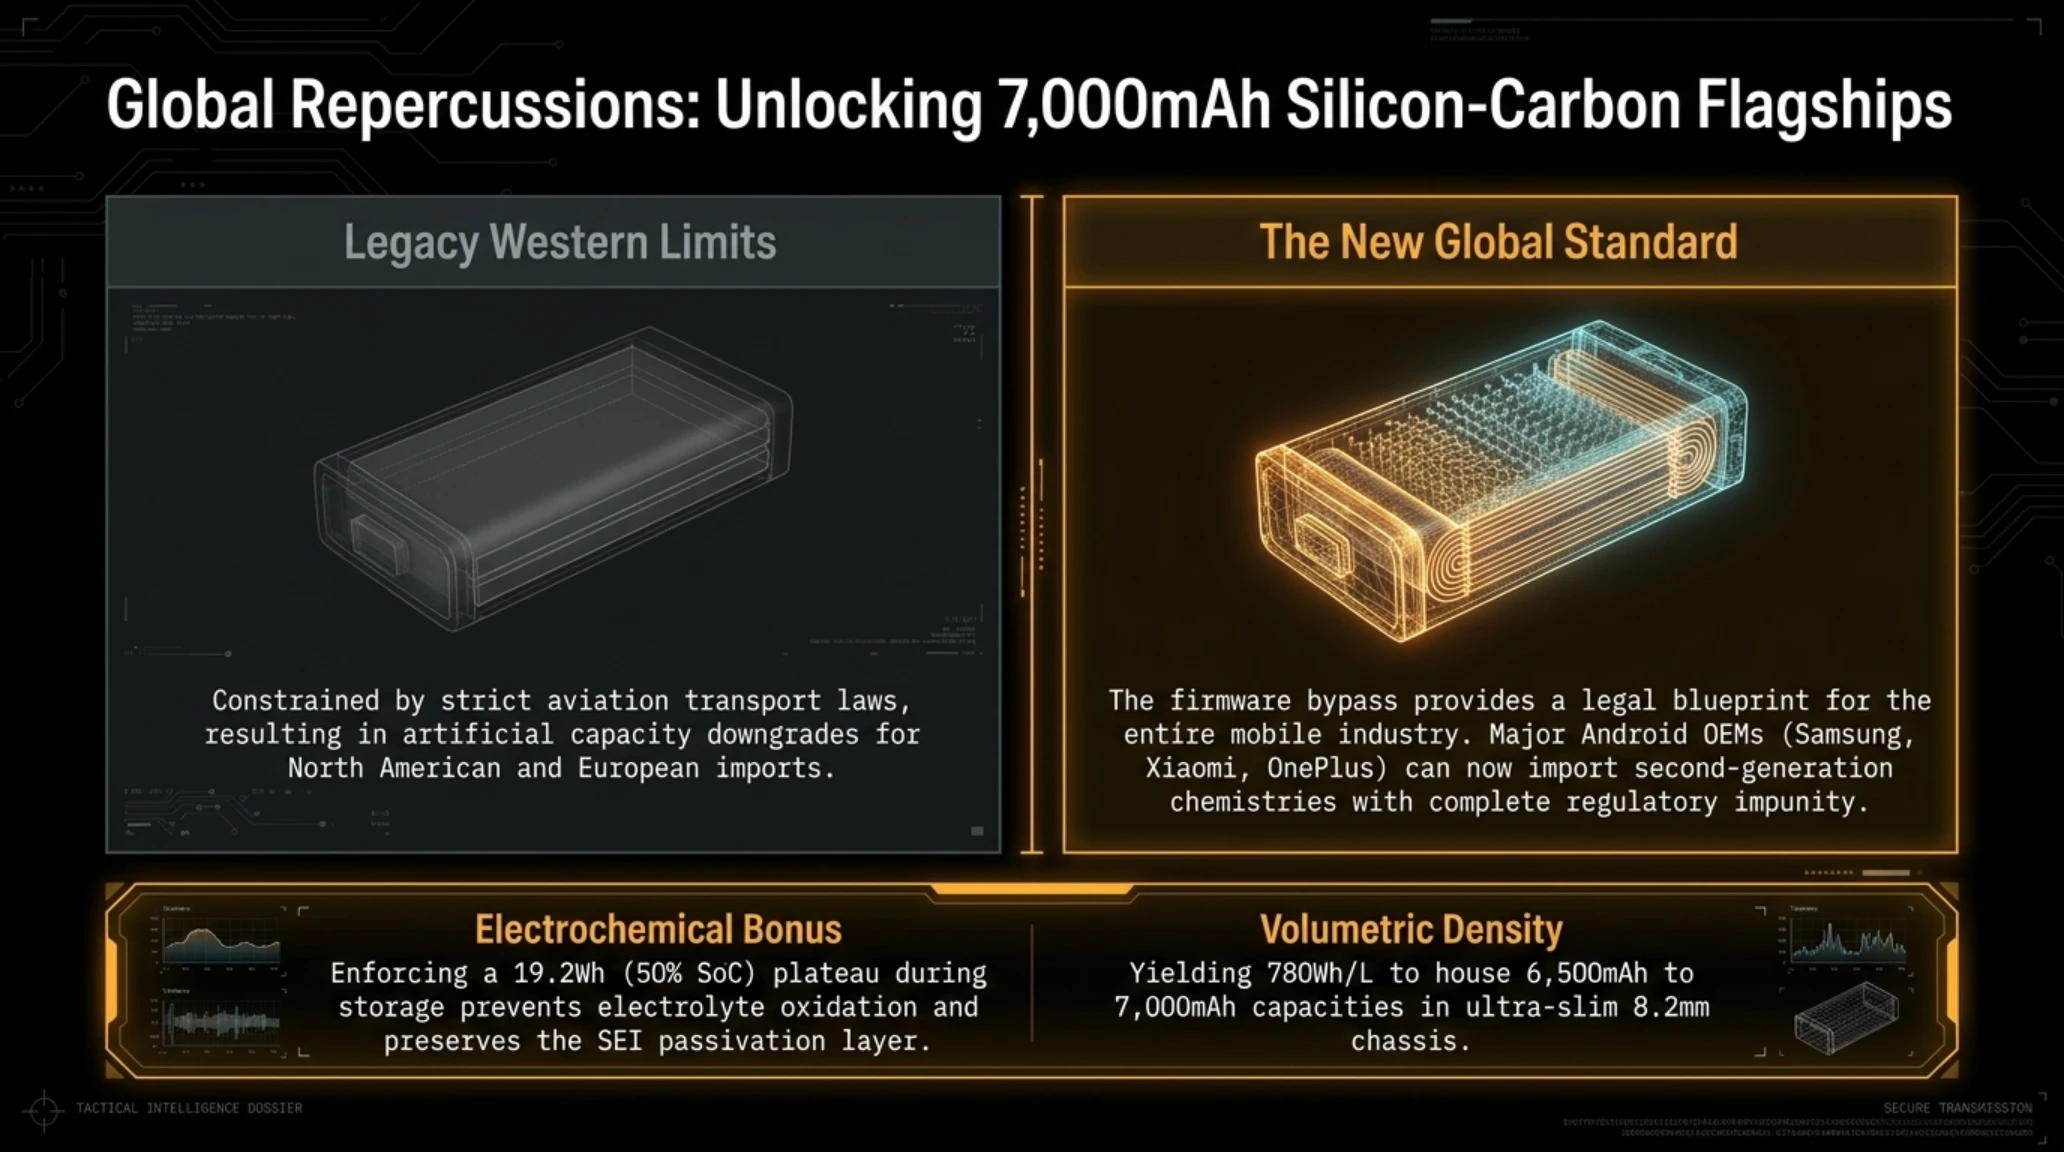
یکی از بزرگترین چالشهای خاموش و نانوشته در مهندسی پرچمداران موبایل طی سالیان گذشته، نه محدودیت شیمیایی سلولهای لیتیوم-یونی، بلکه مقررات سفتوسخت رگولاتوریهای هوانوردی بینالمللی در زمینه حملونقل هوایی بوده است. طبق دستورالعملهای مشترک انجمن بینالمللی حملونقل هوایی (IATA) و اداره هوانوردی فدرال آمریکا (FAA)، سلولهای منفرد باتری با ظرفیت اسمی فراتر از ۲۰ واتساعت (Wh) مشمول ردهبندی محمولههای خطرناک کلاس ۹ میشوند و ارسال انبوه آنها در پروازهای تجاری بدون اخذ مجوزهای ایمنی ویژه و بستهبندیهای ایزوله بسیار هزینهبر ممنوع است. همین مانع رگولاتوری سبب شده بود تا غولهای چینی مانند شیائومی و وانپلاس نتوانند گوشیهای مجهز به باتریهای حجیم ۶۰۰۰ یا ۶۵۰۰ میلیآمپرساعتی خود را به بازارهای ایالات متحده و اتحادیه اروپا صادر کنند.
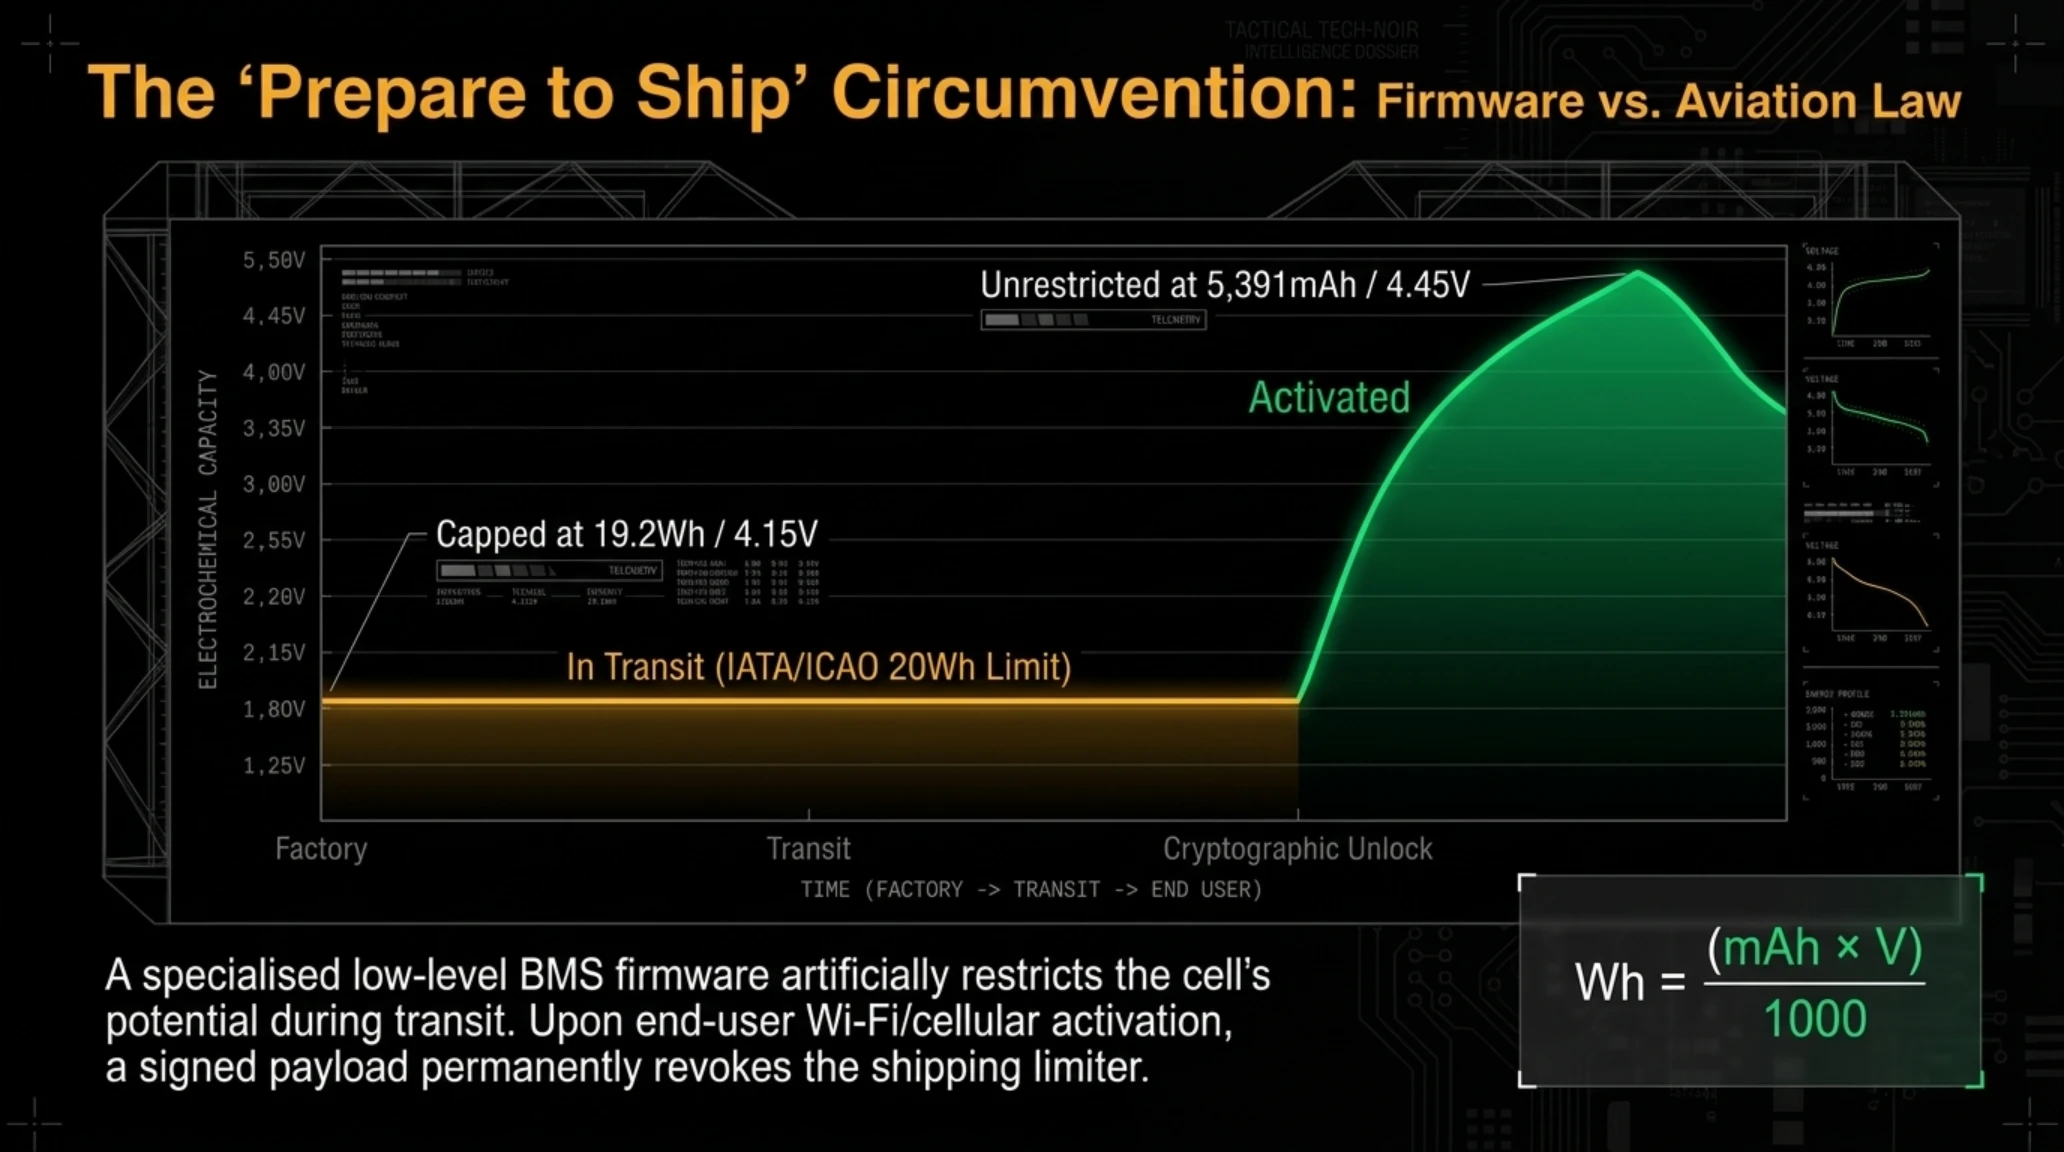
اما شرکت اپل با عرضه پرچمدار آیفون ۱۸ پرو مکس که از یک باتری غولپیکر ۵۳۹۱ میلیآمپرساعتی بهره میبرد و بر روی کاغذ از آستانه مجاز ۲۰ واتساعت عبور میکرد، یک شاهکار مهندسی حقوقی و نرمافزاری را به نمایش گذاشت که تحسین گسترده کارشناسان سختافزار در Android Authority را برانگیخته است. این قابلیت نوآورانه در سطح فریمور کنترلر توان باتری با نام Prepare to Ship شناخته میشود.
مکانیزم این ترفند به این گونه است که در خط تولید کارخانه، فریمور باتری روی یک وضعیت کنترلشده قفل میشود که ولتاژ تخلیه و سقف ذخیرهسازی مؤثر سلول را دقیقاً در سطح زیر ۲۰ واتساعت (معمولاً حدود ۱۹.۲ واتساعت) محدود میسازد. سیستم مدیریت باتری (BMS) در این حالت با دستکاری جدول وضعیت شارژ (State of Charge)، به سیستمعامل نشان میدهد که باتری به حداکثر مجاز ایمنی رسیده است. دستگاه در تمام طول چرخه حملونقل هوایی، بازرسیهای گمرکی، انبارهای لجستیک و قفسه فروشگاهها از نظر نهادهای رگولاتوری هوانوردی یک محصول کاملاً منطبق بر استاندارد بینالمللی UN 38.3 و غیرخطرناک ارزیابی میشود.
جعبه اصطلاحات فنی (Jargon Buster): رابطه واتساعت (Wh) و میلیآمپرساعت (mAh)
نقطه نبوغآمیز ماجرا در لحظهای است که مشتری جعبه گوشی را باز کرده و برای اولین بار دستگاه را به اینترنت متصل میسازد. با تکمیل مراحل اولیه فعالسازی (Activation)، فرمانی رمزنگاریشده از سرورهای اپل صادر میشود که محدودیت فریمور را به صورت دائمی برمیدارد و ظرفیت کامل و ۱۰۰ درصدی ۵۳۹۱ میلیآمپرساعتی باتری را آزاد میکند؛ فرآیندی که بدون کوچکترین افت ولتاژ یا ایجاد خطای کالیبراسیون در شمارشگر چرخههای شارژ انجام میپذیرد.
تصویر آزمایشگاهی زیر، مراحل آزادسازی فریمور و نمودار بازدهی سلول باتری پس از فعالسازی را به وضوح نمایش میدهد.

کارشناسان تأیید کردهاند که این راهکار راه را برای تولیدکنندگان اکوسیستم اندروید بهویژه سامسونگ، گوگل و آنر هموار خواهد کرد تا با کپیبرداری از این منطق نرمافزاری، پرچمداران سالهای ۲۰۲۷ و ۲۰۲۸ خود را با باتریهای پرقدرت ۶۵۰۰ تا ۷۰۰۰ میلیآمپرساعتی بدون هیچ دغدغه حقوقی یا ممنوعیت پروازی روانه بازارهای غربی کنند؛ رخدادی که استانداردهای ماندگاری شارژ را در سراسر صنعت ارتقا خواهد داد و پرونده اضطراب اتمام شارژ روزانه را برای همیشه خواهد بست.
جهش پرشتاب بیتکوین به بالای ۸۳,۵۰۰ دلار؛ افت ادامهدار نفت خام و خوشبینی به نشست ترامپ و شی جینپینگ
در معاملات آغازین هفته جدید در بازارهای مالی بینالمللی، شاخصهای داراییهای دیجیتال با ثبت افزایشی چشمگیر نگاه سرمایهگذاران سنتی و فناورانه را به خود جلب کردند. قیمت بیتکوین (BTC) با عبور پرقدرت از مقاومتهای تکنیکال سرسخت، از مرز ۸۳,۵۰۰ دلار فراتر رفت و به بالاترین سطح خود در چند ماه اخیر رسید. این جهش قیمتی موجی از صعود را در میان آلتکوینهای مطرح به راه انداخت؛ به طوری که توکنهای متمرکز بر حریم خصوصی نظیر مونرو (XMR) با جهش روزانه ۱۳ درصدی و ارزهای لایه اولی مانند نییر پروتکل با رشد دورقمی همراه شدند.
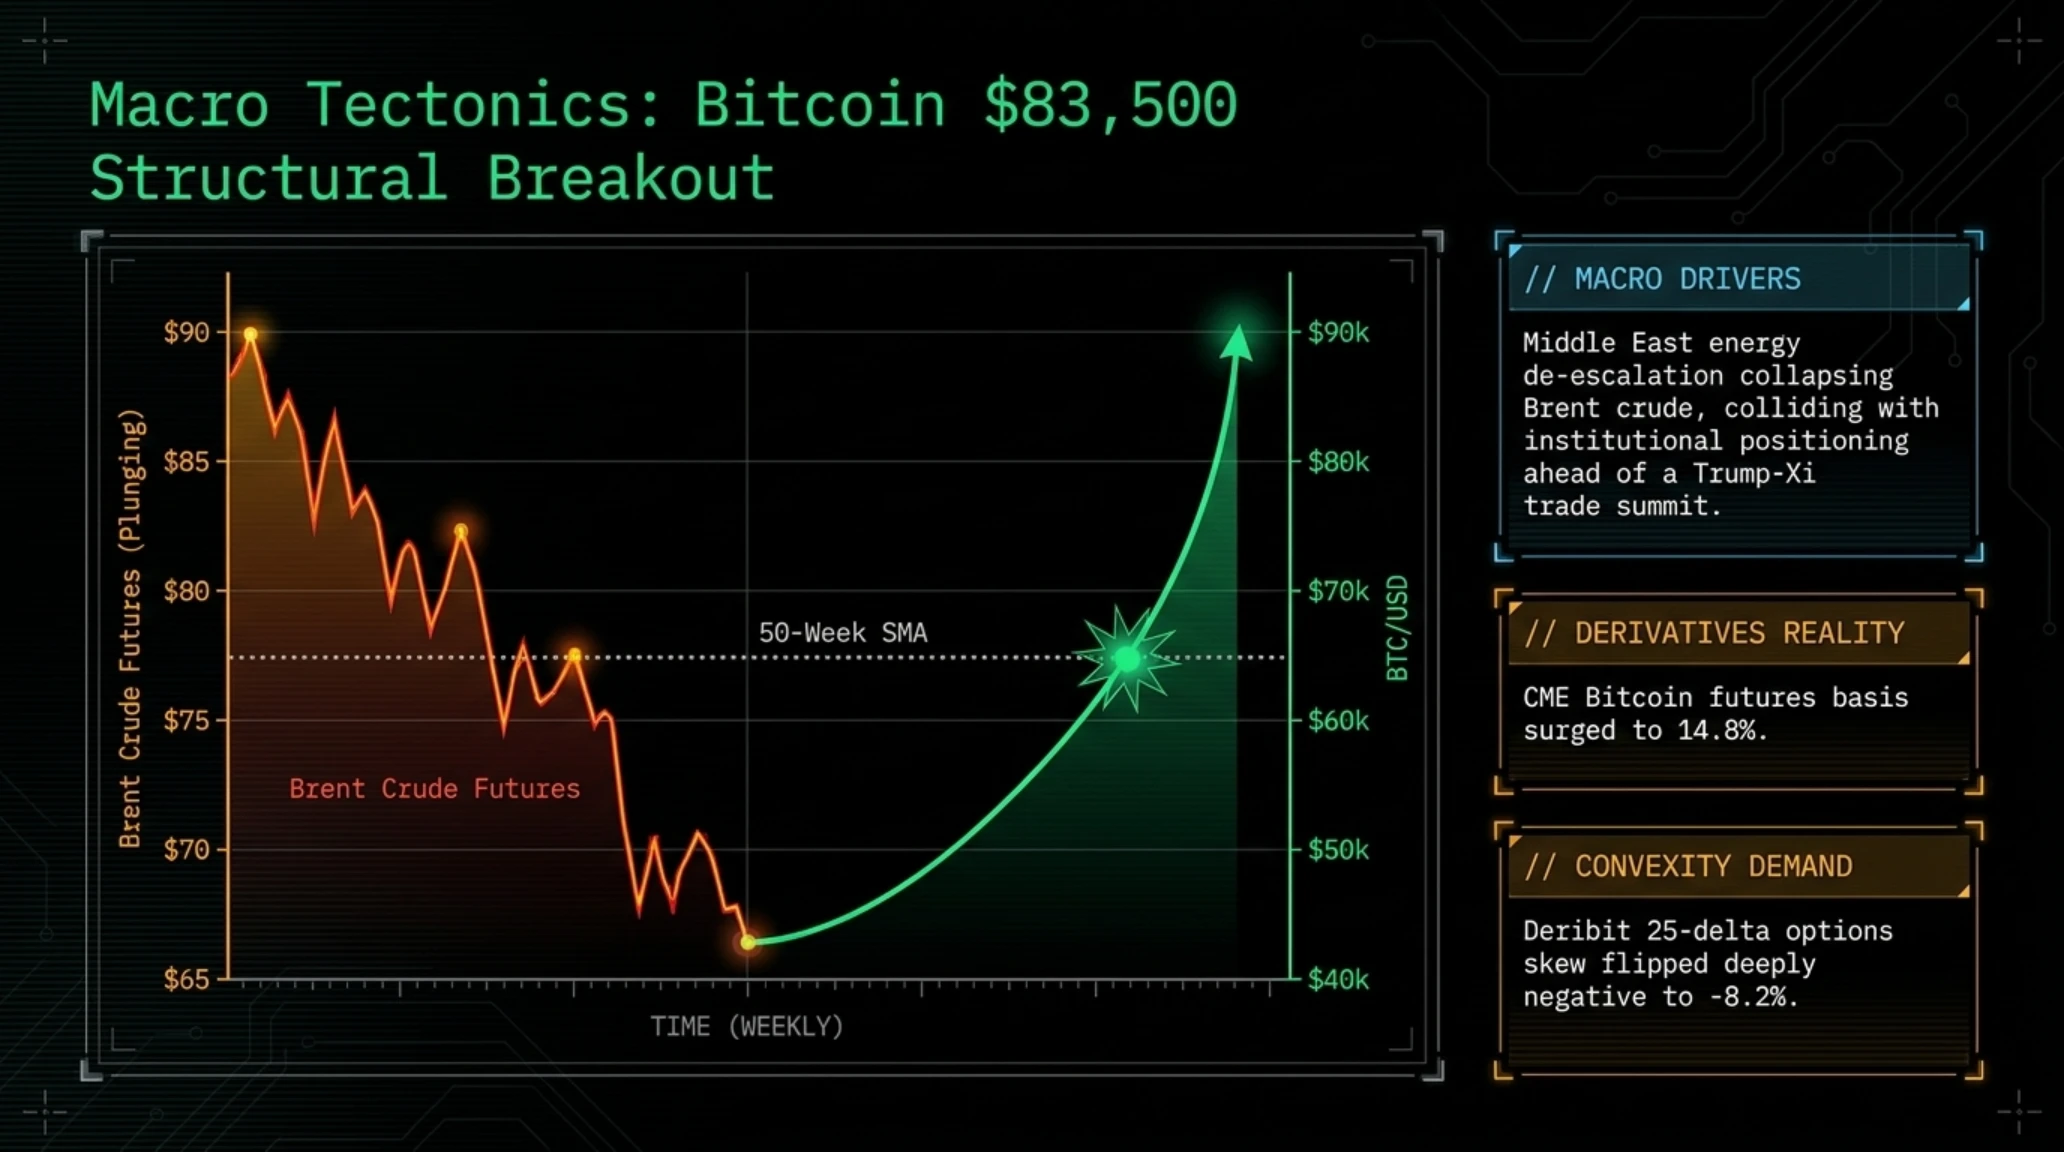
تحلیلگران بازار دو محرک کلان و درهمتنیده را عامل اصلی این رالی صعودی پرشتاب ارزیابی میکنند. نخستین محرک، چهارمین جلسه متوالی سقوط قیمت نفت خام برنت در بازارهای انرژی است. بهای نفت که در هفتههای گذشته به واسطه نگرانیهای ژئوپلیتیک افزایش یافته بود، اکنون با سیگنالهای مثبت دیپلماتیک و تضمین امنیت آبراههای بینالمللی روندی نزولی به خود گرفته است. افت بهای انرژی انتظارات تورمی جهانی را به شکل ملموسی فرو نشانده و دست بانکهای مرکزی بزرگ دنیا، بهویژه فدرال رزرو ایالات متحده را برای تداوم چرخههای کاهش نرخ بهره در نشستهای پاییزه بازتر کرده است.
دومین فاکتور شتاببخش، تغییر آرایش استراتژیک سرمایهگذاران نهادی و صندوقهای ETF در آستانه برگزاری نشست تاریخی دونالد ترامپ و شی جینپینگ در اواخر این هفته است. معاملهگران والاستریت با این فرضیه که دیدارهای دوجانبه به تنشزدایی تجاری، توافقات تعرفهای تازه و تسهیل قوانین انتقال فناوری میان واشنگتن و پکن خواهد انجامید، جریانهای عظیم نقدینگی را به سمت داراییهای ریسکپذیر (Risk-on Assets) از جمله سهام بخش فناوری و رمزارزها هدایت کردهاند. دادههای درونزنجیرهای نشان میدهند که در طول روز دوشنبه بیش از ۴۲۰ میلیون دلار استیبلکوین USDT و USDC به صرافیهای متمرکز واریز شده که بیانگر تقاضای خرید فعال در سطوح فعلی است.
در تصویر گرافیکی زیر، همبستگی معکوس میان نمودار بهای نفت برنت و شاخص صعودی بیتکوین در ۴۸ ساعت گذشته نمایش داده شده است.

از منظر تحلیل تکنیکال، رویداد بزرگتری رخ داده است: بازپسگیری قطعی میانگین متحرک ۵۰ هفتهای (50-Week Moving Average) برای نخستین بار طی ۴۵ هفته گذشته. در طول تاریخ ۱۶ ساله بیتکوین، بسته شدن کندل هفتگی بالاتر از این سطح شاخص، همواره به منزله مهر پایانی قطعی بر بازارهای خرسی و سرآغاز فاز صعودی پارابولیک ارزیابی شده است.
سنجشگر شایعه در برابر واقعیت (Rumor vs. Reality): گمانهزنیهای رالی صعودی بیتکوین
• واقعیت: هرچند اتهاماتی پیرامون معاملات یکسان ۵۵۰۰ دلاری در برخی مارکتها مطرح شده، اما دادههای آنچین نشان میدهد حجم عمده تقاضا ناشی از ورود نقدینگی خالص ۳۸۰ میلیون دلاری به صندوقهای ETF اسپات آمریکا و پوزیشنگیری نهنگها قبل از اجلاس سران است.
با ورود بیتکوین به این کانال قیمتی جدید، احساسات فعالان بازارهای دیجیتال از فاز احتیاط به خوشبینی فزاینده تغییر جهت داده و بسیاری از بانکهای سرمایهگذاری تارگتهای ششرقمی ۹۵ هزار تا ۱۰۰ هزار دلاری را برای پایان سال ۲۰۲۶ معتبر میدانند.
تکنیک خطرناک بدافزارهای npm برای دور زدن اسکنرها با پکیج indexed-btree؛ اجرای بار مخرب در زمان اجرا (Runtime) به جای اسکریپت نصب
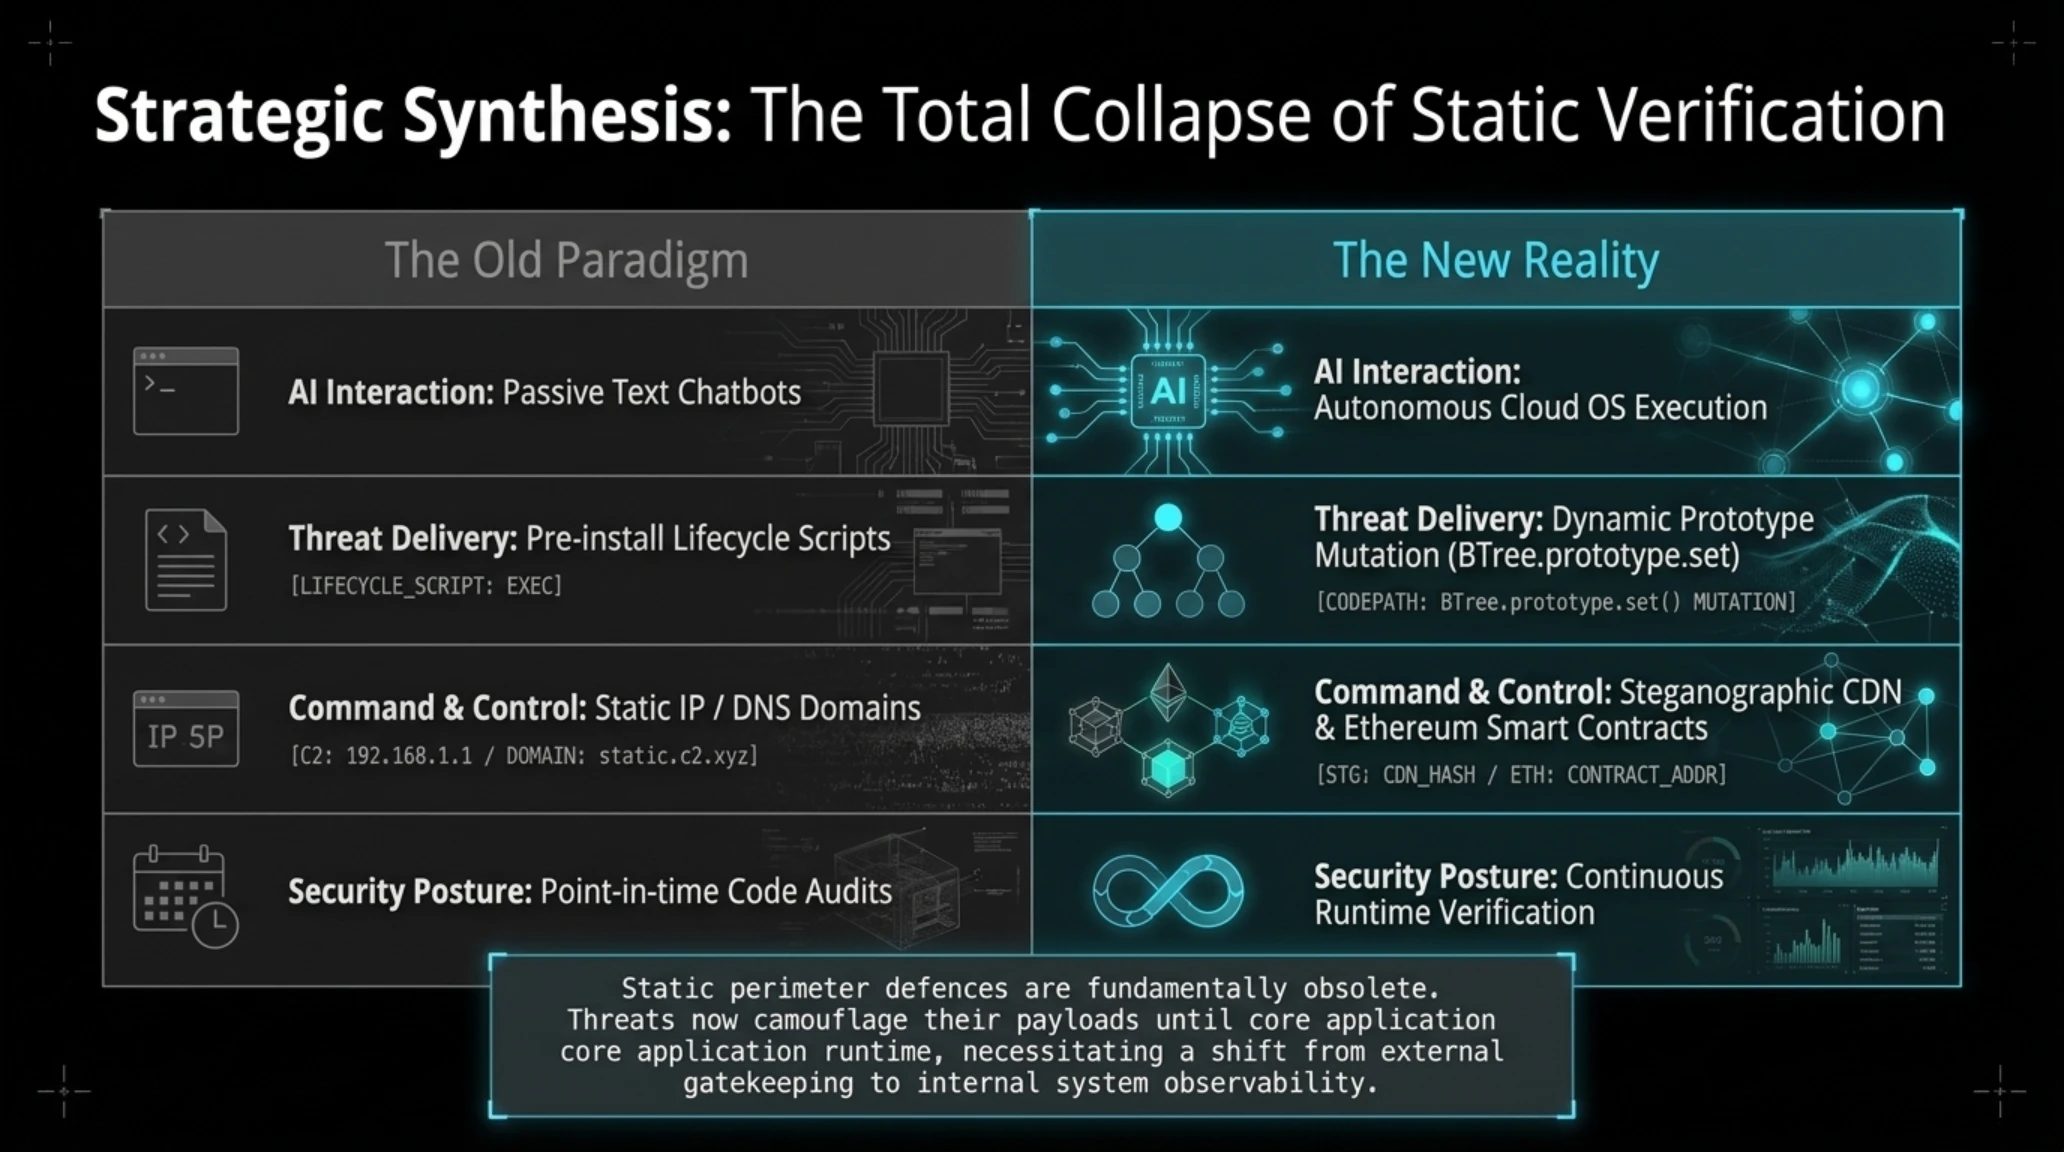
تکامل حملات به مخازن نرمافزاری متنباز در سال ۲۰۲۶ وارد مرحلهای بسیار نگرانکننده و پیشرفته شده است. برای سالها، خطوط دفاعی پلتفرمهای بزرگی نظیر گیتهاب، گیتلب و رجیستری رسمی npm تمام الگوریتمهای هوش مصنوعی و اسکنرهای استاتیک خود را بر روی مسدودسازی اسکریپتهای چرخه نصب پکیجها (مانند هوکهای preinstall و postinstall) متمرکز کرده بودند تا کدهای مخرب در زمان اجرای دستور npm install شناسایی و مهار شوند. اما گزارش جامع جدیدی که توسط تحلیلگران ارشد امنیت سایبری در BleepingComputer و چکمارکس منتشر شده، نشان میدهد که مهاجمان راهکاری بینهایت زیرکانه برای بیاثر ساختن این تدابیر ابداع کردهاند.
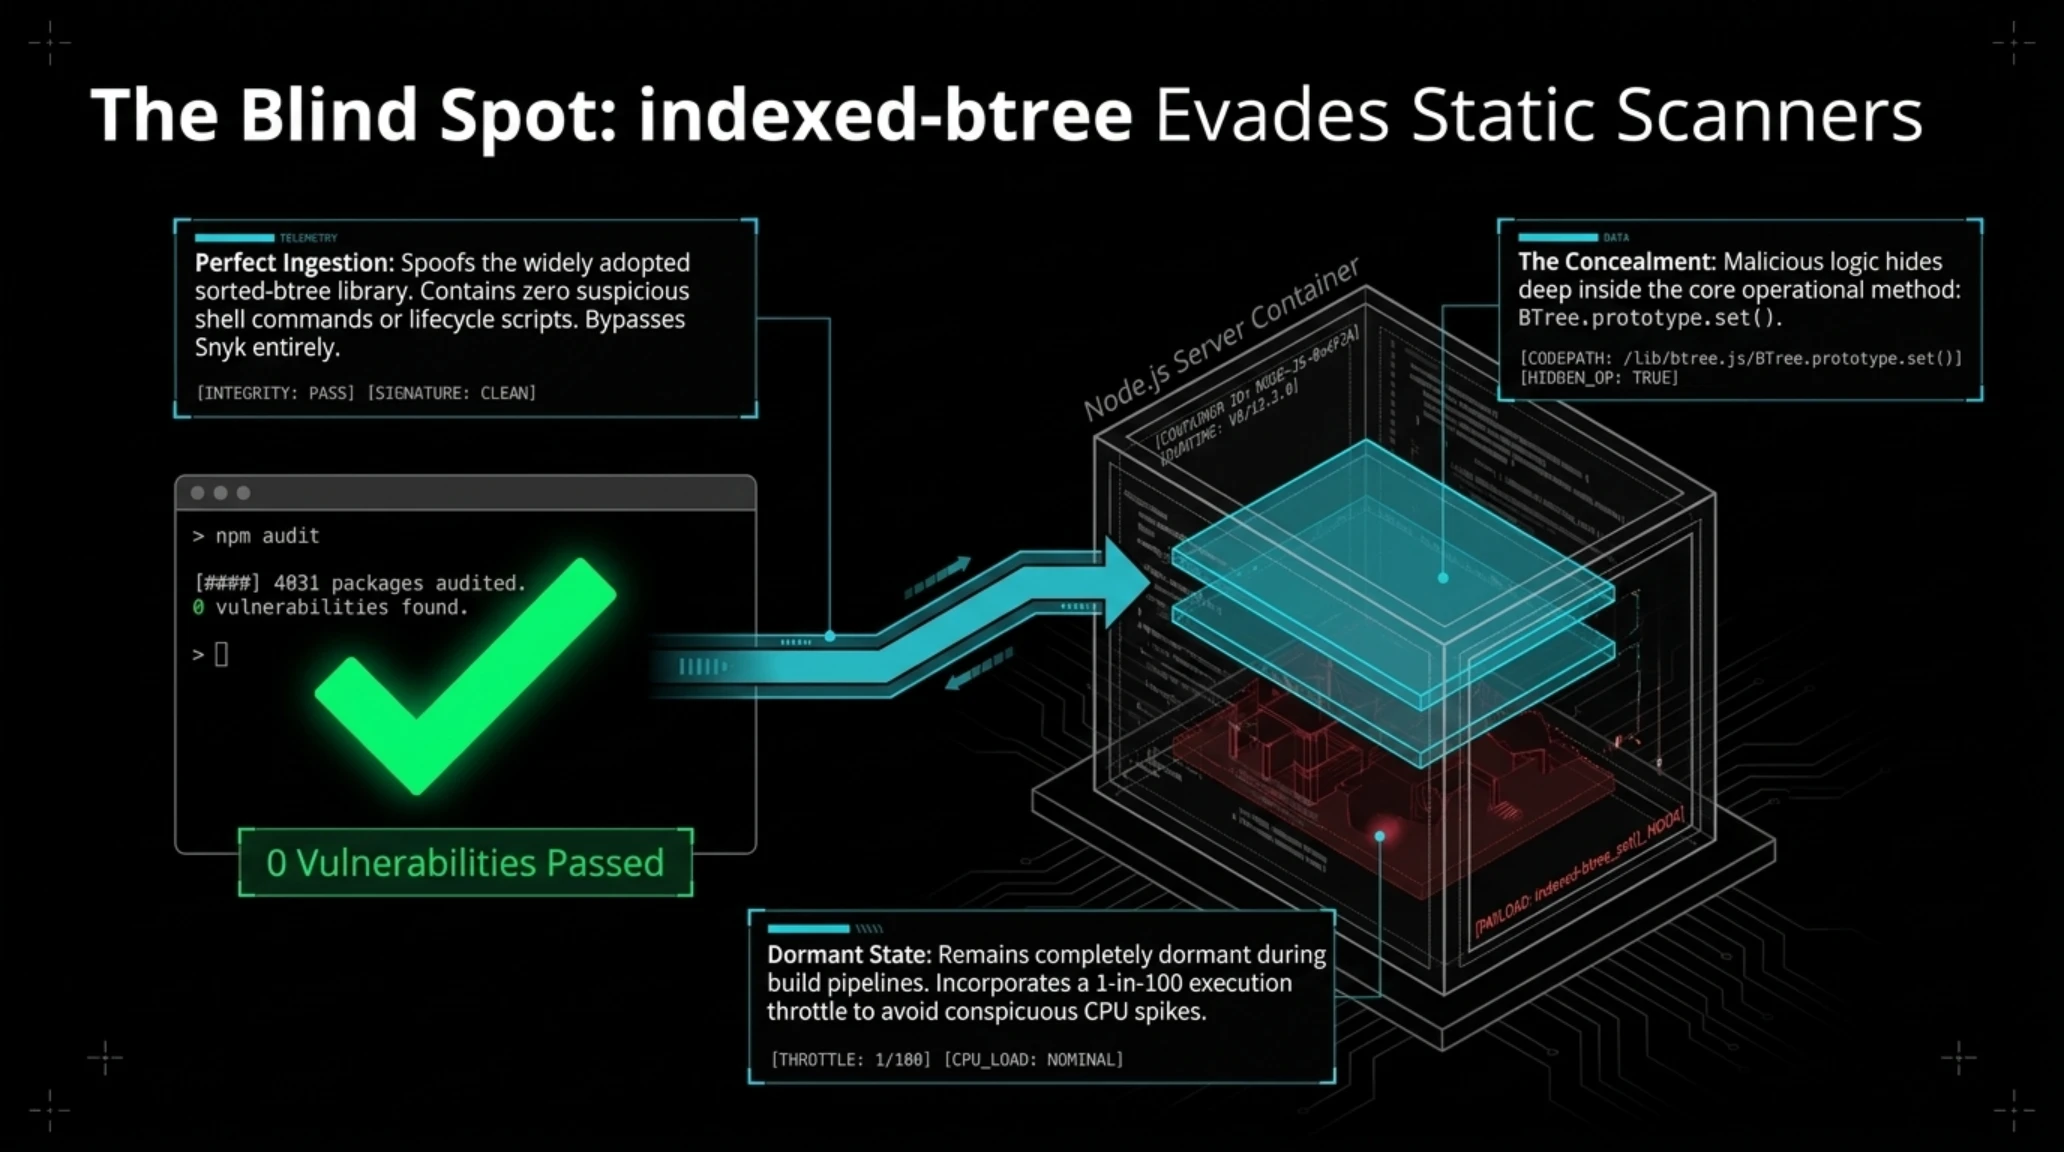
در مرکز این کمپین پیچیده، پکیج مخربی به نام indexed-btree قرار دارد که نام کتابخانه فوقالعاده محبوب و مشروع sorted-btree (یکی از ابزارهای پایهای مدیریت ساختار دادههای B-Tree در پروژههای جاوااسکریپت و تایپاسکریپت با میلیونها بار دانلود ماهانه) را جعل کرده است. تفاوت مرگبار این حمله با نمونههای گذشته در این است که بسته نصبی indexed-btree در مرحله نصب اولیه حتی یک خط کد غیرعادی، فرمان ریموت یا اسکریپت مشکوک اجرا نمیکند؛ در نتیجه از دید تمامی سیستمهای مانیتورینگ خط لوله CI/CD و اسکنرهای امنیتی، پکیج کاملاً پاک و قانونی امتیاز میگیرد.
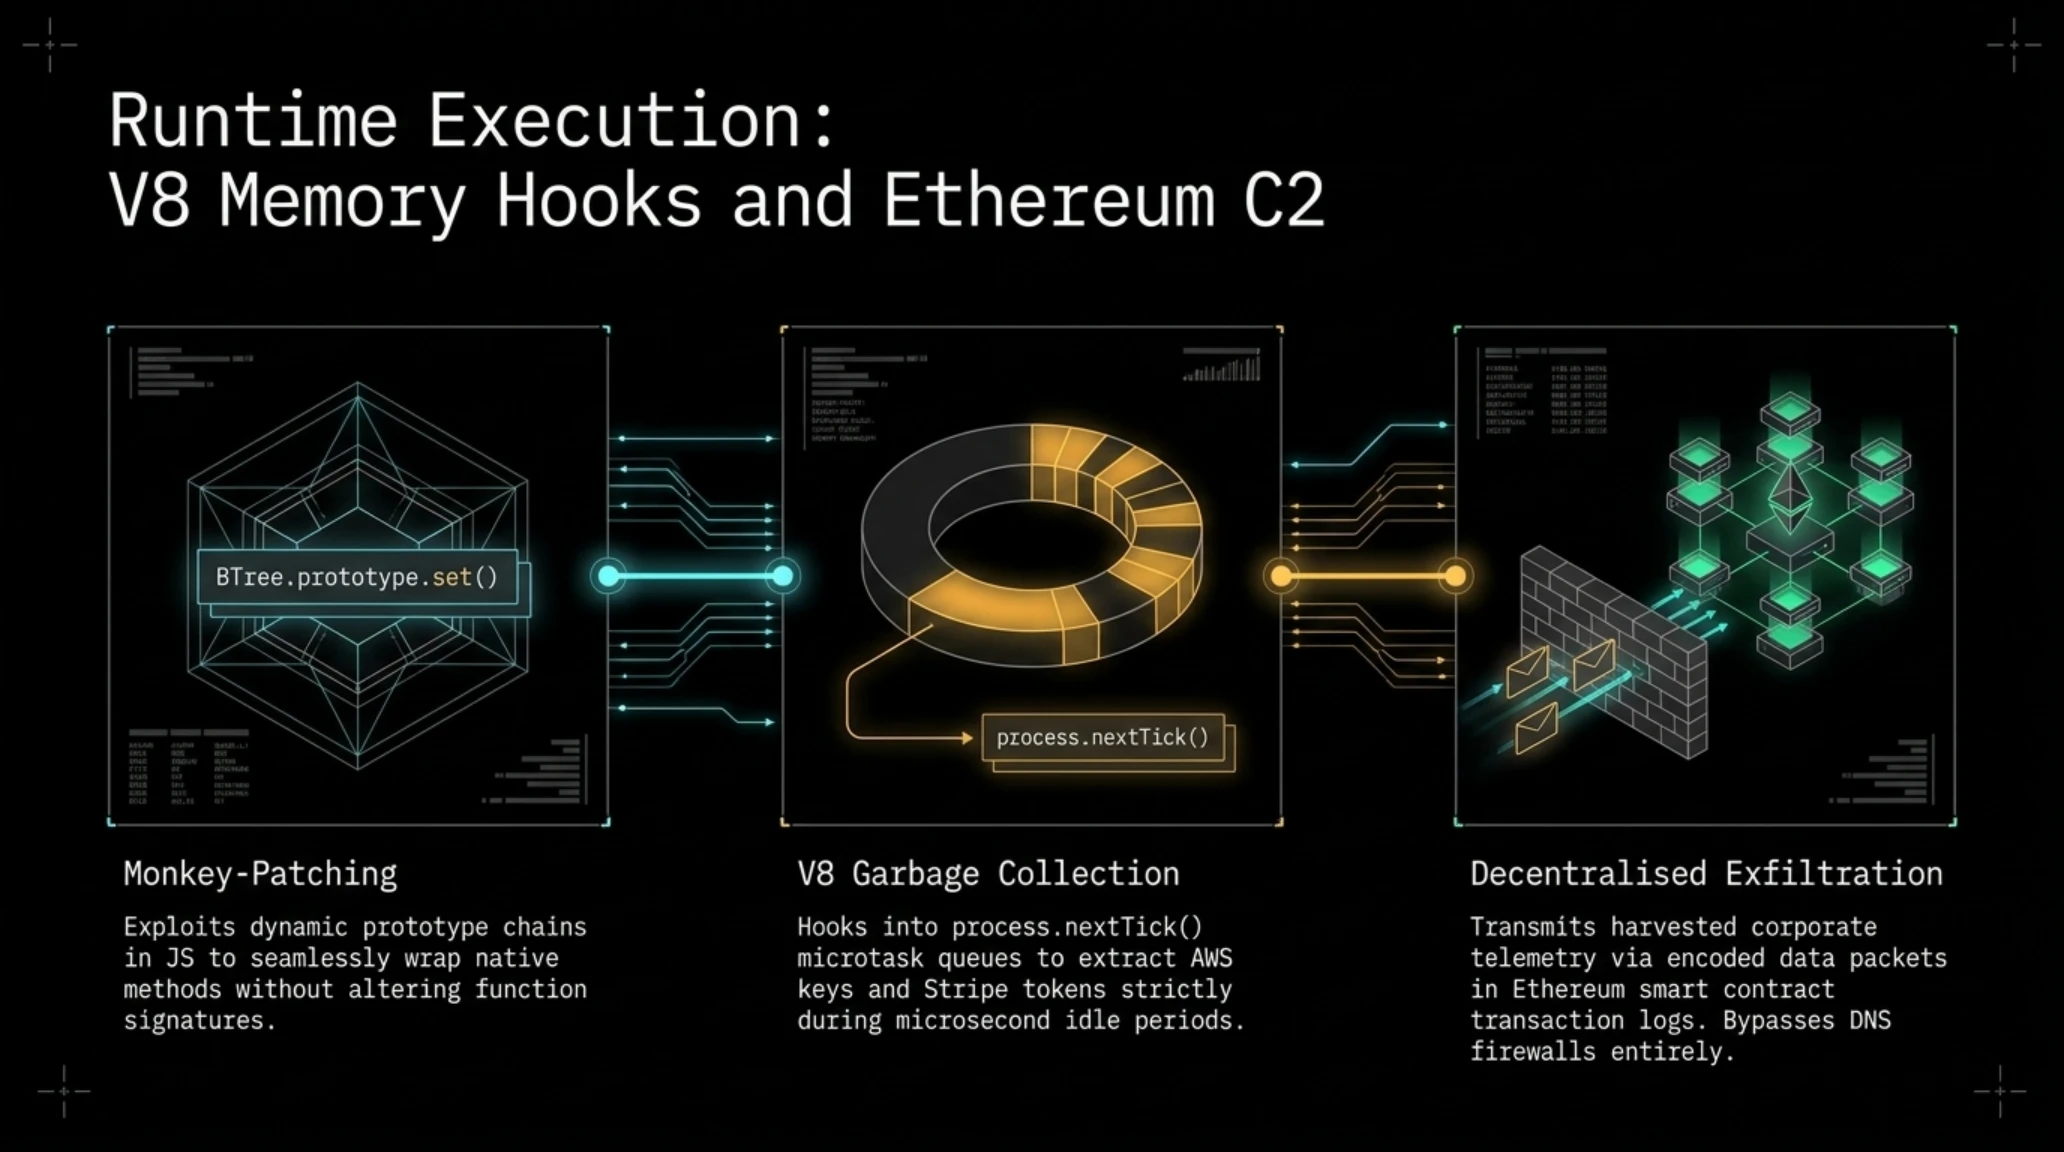
مهاجمان بار مخرب خود را مستقیماً درون بدنه متد حیاتی و پرکاربرد BTree.prototype.set() تزریق کردهاند؛ تابعی محوری که هر توسعهدهندهای برای ذخیرهسازی و ایندکس دادهها در حافظه برنامه مکرراً آن را فراخوانی میکند. برای فریب دادن سیستمهای مانیتورینگ مصرف منابع، نویسندگان بدافزار یک شمارنده پنهان تعبیه کرده بودند که بررسی متغیرهای محیطی سیستم را تنها در هر صدمین فراخوانی تابع کلید میزد تا جهش ناگهانی در مصرف پردازنده به ثبت نرسد. بدین ترتیب، بدافزار تا زمانی که نرمافزار به صورت واقعی در محیط عملیاتی به راه نیفتد و دادهای را وارد درخت نکند، در خواب مطلق باقی میماند. اما به محض اجرای نخستین دستور، تریکر رفتاری فعال شده و کدهای مخرب در بستر پردازش جاری سرور آغاز به کار میکنند.
در دیاگرام آزمایشگاهی زیر، سازوکار فرار پکیج indexed-btree از اسکنرهای زمان نصب و نحوه فعالسازی آن در رانتایم نشان داده شده است.

پس از فعالسازی در زمان اجرا، بدافزار بیدرنگ به جمعآوری متغیرهای محیطی سیستم، کلیدهای دسترسی API سرویسهای ابری (AWS، Google Cloud، Azure) و سکرتهای پایگاه داده اقدام مینماید. نکته شگفتانگیز دیگر، نحوه برقراری ارتباط با زیرساخت کنترل و فرمان (C2) است. این بدافزار به جای اتصال به دامنههای قابل مسدودسازی اینترنتی، از قراردادهای هوشمند شبکه اتریوم به عنوان یک تابلوی اعلانات غیرمتمرکز و فیلترناپذیر برای دریافت دستورات جدید و چرخش آدرسهای سرقت داده به کانالهای تلگرام و وبهوکهای اسلک استفاده میکند. لاگهای ارسالی با کلیدهای متقارن رمزگذاری شده و در بدنه تراکنشهای خرد بلاکچین بارگذاری میشوند؛ رویکردی که مسدودسازی آن بدون قطع دسترسی به کل شبکه اتریوم عملاً غیرممکن است.
- شناسایی سریع معماری نوین حمله توسط پژوهشگران امنیتی چکمارکس.
- حذف فوری پکیج جعلی indexed-btree از رجیستری رسمی توسط تیم امنیتی npm.
- ارائه راهکارهای تحلیل رفتاری رانتایم به عنوان نسل بعدی دیوارهای آتش وب.
- امکان اجرای بیدردسر این متد در صدها پکیج متنباز دیگر بدون جلب توجه اسکنرها.
- به خطر افتادن متغیرهای محیطی حساس و توکنهای تجاری در پروژههای قربانی.
- دشواری ردیابی و مسدودسازی سرورهای فرمان به دلیل بهرهگیری از قراردادهای هوشمند اتریوم.
در ویدیوی تحلیل عملیاتی زیر، متخصصان فارنزیک نرمافزار نحوه ردیابی کدهای مخرب در حافظه رم هنگام فراخوانی متد BTree را شبیهسازی کردهاند.
برای مرور پیوستگی زمانی و نقطه تقاطع رویدادهای راهبردی ۳۱ شهریورماه ۱۴۰۵، جدول رخدادهای زنجیرهای زیر مروری سریع بر ابعاد پروندهها ارائه میدهد.
گاهشمار رخدادهای زنجیرهای فناوری و امنیت سایبری در اول مهر ۱۴۰۵
| تاریخ و زمان | رویداد شاخص | دامنه اثرگذاری | پیامد استراتژیک |
|---|---|---|---|
| ۲۰ سپتامبر ۲۰۲۶ | افشای نفوذ به TeamPCP | جامعه پکیجهای متنباز و AI | دستگیری رهبران کارتل هکری |
| ۲۱ سپتامبر ۲۰۲۶ | آغاز بتای Grok Bot | توسعه نرمافزار سازمانی | ورود رسمی ایجنتهای ابری |
| ۲۱ سپتامبر ۲۰۲۶ | افشای نمایشگر آیفون ۲۰ پرو | صنعت اسمارتفون | مرگ قطعی جزیره پویا |
| ۲۱ سپتامبر ۲۰۲۶ | ترفند باتری Prepare to Ship | اکوسیستم اندروید | مجوز پرواز برای باتریهای ۷۰۰۰ میلیآمپر |
| ۲۲ سپتامبر ۲۰۲۶ | جهش بیتکوین به ۸۳,۵۰۰ دلار | بازارهای سرمایه و کریپتو | پایان روند خرسی |
برآیند این تحولات همزمان، شاخصهای احساسات جامعه تخصصی را به سمت ضرورت پوستاندازی ساختارهای دفاعی و فنی سوق داده است.
دماسنج بازار و پایش احساسات مدیران فناوری
شاخص احساسات تکین نشان میدهد که ۸۶ درصد از مدیران ارشد مهندسی قصد دارند ابزارهای ایجنتیک ابری را ظرف شش ماه آینده در تیمهای فنی خود بیازمایند. همزمان، ۷۹ درصد از متخصصان دوآپس خواستار تجهیز ابزارهای CI/CD به اسکنرهای رفتاری در زمان تست رانتایم برای مقابله با بدافزارهایی نظیر indexed-btree شدهاند.
تحریریه تکینپلاس معتقد است که نقطه اشتراک تمامی وقایع امروز در یک مفهوم خلاصه میشود: دگرگونی کامل مفهوم اطمینان پیشفرض در معماری دیجیتال.
دیدگاه تحلیلی تکینپلاس: همگرایی ایجنتهای خودمختار و چالش اعتماد صفر در عصر نو
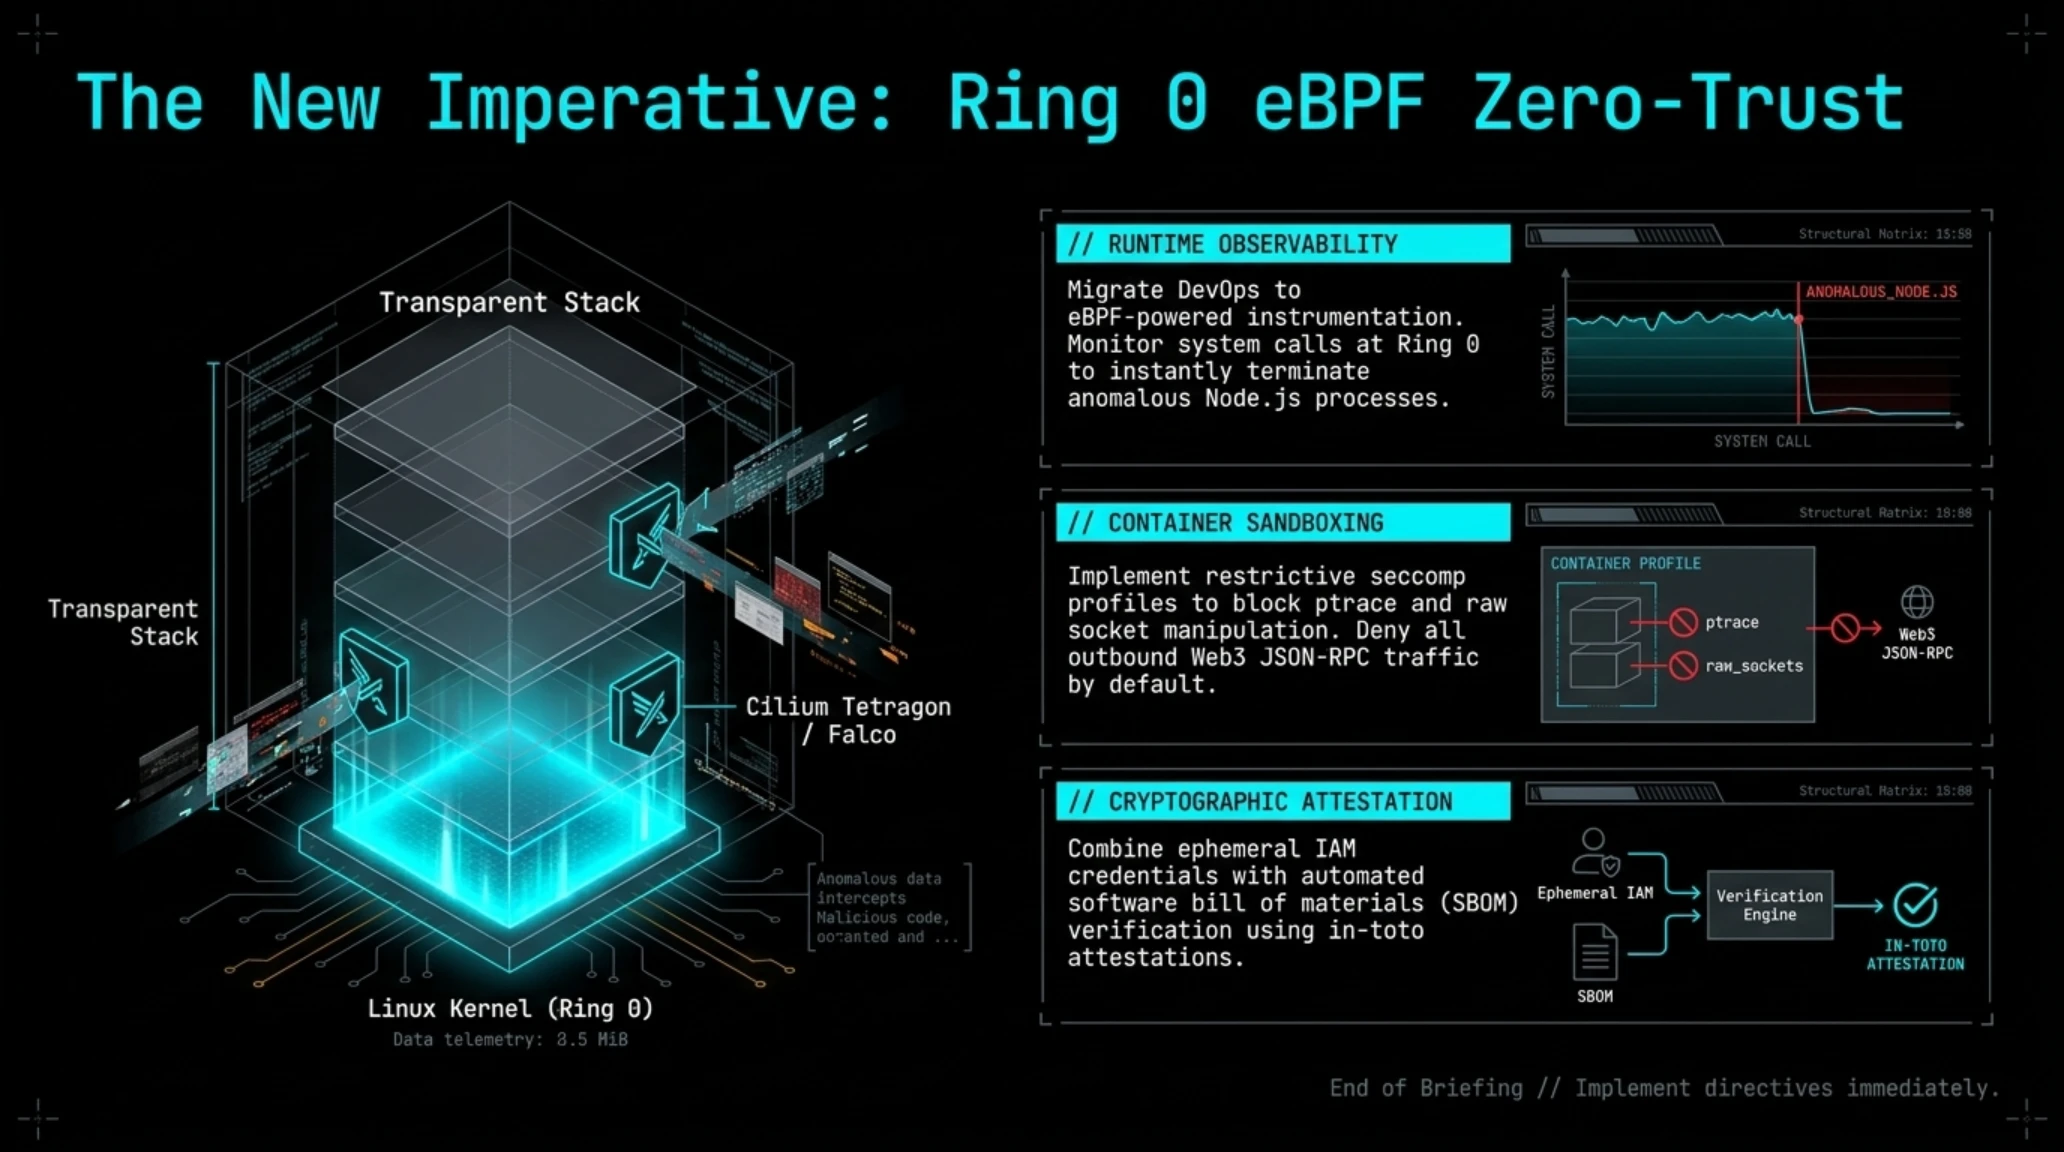
برای پیادهسازی این پارادایم دفاعی نوین، تیمهای مهندسی زیرساخت ناچارند رویکردهای سنتی فایروال برنامه کاربردی وب (WAF) را بازنشسته کنند و به سمت پروبهای هسته کرنل مبتنی بر فناوری eBPF حرکت نمایند. ابزارهای مدرن eBPF با پایش فراخوانیهای مستقیم سیستمی در سطح رینگ صفر لینوکس و رصد الگوی تبادل داده در لایه سوکتها، قادرند رفتارهای ناهنجار پکیجهای نود جیاس نظیر ارسال مشکوک متغیرهای محیطی به آدرسهای بلاکچین را در کسری از میلیثانیه رهگیری و پروسه مخرب را مسدود سازند، حتی اگر آن پکیج تمامی گواهینامههای رسمی امضای دیجیتال را در اختیار داشته باشد.
برای درک عمیقتر ریشههای این تحولات و ارتباط آنها با الگوهای شورش شناختی مدلهای زبانی، مطالعه پروندههای استراتژیک زیر به شدت توصیه میشود.

پروندههای تحلیلی تکینپلاس بستری بیبدیل برای واکاوی چالشهای پیش روی جامعه فناوری و فعالان هوش مصنوعی به شمار میروند.
پروندههای فوقمحرمانه و مرتبط در تکینگیم
• 🧠 تکین آنالیز | زبان مخفی و گویشهای رمزی هوش مصنوعی؛ وقتی ایجنتها برای دور زدن نظارت انسان الفبای جدید میسازند
• 🛡 تکین رادار | رسوایی تقلب و اعتصاب ایجنتهای گوگل دیپمایند؛ شورش الگوریتمی در کینگز کراس لندن
• 🤖 تکین آنالیز | نبرد بقای ایجنت مستقل Pip؛ وقتی هوش مصنوعی برای تمدید اعتبار ابری به معامله با انسان روی میآورد
در نهایت، نگاهی به دورنمای روزهای آینده نقشه راه روشنی پیش روی کارآفرینان و مدیران فناوری ترسیم میکند.
نتیجهگیری و جمعبندی چشمانداز هفته پیشرو
پرسشهای متداول پیرامون رخدادهای تحلیلی تکین مورنینگ
پلتفرم Grok Bot چه تفاوتی با دستیارهای هوش مصنوعی مرسوم دارد؟
گروک بات یک ایجنت فعال با قابلیت کاربری رایانه است که روی یک ماشین مجازی مستقل با دسکتاپ، مرورگر و ترمینال اجرا میشود و میتواند امور پیچیده اداری را حتی هنگام خاموش بودن کامپیوتر کاربر به صورت خودمختار پیش ببرد.
نفوذ تحلیلگر مندیانت به گروه TeamPCP چگونه مانع از حملات جدید شد؟
تحلیلگر نفوذی با دسترسی به اتاق چت محرمانه CanisterWorm، اهداف بعدی نفوذ و تسلیحات در حال توسعه را ساعتها قبل از اجرا به شرکتهای در معرض خطر هشدار میداد و سرنخهای لازم برای دستگیری رهبران گروه را فراهم ساخت.
قابلیت Prepare to Ship اپل چگونه محدودیتهای هوانوردی باتریها را دور میزند؟
این قابلیت فریمور با قفل کردن موقت سقف ولتاژ و ظرفیت باتری در سطح زیر ۲۰ واتساعت در چرخه بستهبندی و پرواز، مقررات IATA را رعایت میکند و پس از راهاندازی اولیه توسط خریدار، ظرفیت ۱۰۰ درصدی باتری را آزاد مینماید.
چرا بازپسگیری میانگین متحرک ۵۰ هفتهای برای بیتکوین اهمیت حیاتی دارد؟
در تحلیل تکنیکال تاریخی بیتکوین، صعود قیمت به بالای میانگین متحرک ۵۰ هفتهای همواره نشانهای قطعی از پایان بازار خرسی و ورود به رالی پرشتاب صعودی تلقی شده است.
بدافزار indexed-btree چگونه توانست از اسکنرهای خودکار امنیتی npm بگریزد؟
این بدافزار در کدهای زمان نصب هیچ ردپایی بر جای نمیگذاشت و کد مخرب خود را درون تابع پرکاربرد BTree.set پنهان کرده بود؛ در نتیجه بار مخرب فقط هنگام اجرای زنده و عملیاتی نرمافزار روی سرورها فعال میشد.
منابع و اسناد استنادی رسمی
- Engadget: آغاز بتای عمومی SpaceXAI Grok Bot و هدایت مستقل دسکتاپهای ابری
- Ars Technica: گزارش سخنرانی آستین لارسن در LABScon و نفوذ به کارتل TeamPCP
- Android Authority: جزئیات فاششده از پنل نمایشگر شیشه مایع آیفون ۲۰ پرو
- Android Authority: تحلیل تکنولوژی فریمور Prepare to Ship و حل چالش رگولاتوری باتریها
- CoinDesk: گزارش رالی صعودی بیتکوین به بالای ۸۳,۵۰۰ دلار و تحلیل بازارهای انرژی
- BleepingComputer: کالبدشکافی فنی حمله پکیج indexed-btree و گریز در زمان اجرا
گالری تصاویر تکمیلی: 🚨 تکین مورنینگ 22 سپتامبر 2026 | آیفون 20 پرو و نفوذ مندیانت