تکین مورنینگ ۲۱ سپتامبر ۲۰۲۶؛ تسخیر ایجنتها و فرار از سندباکس
گزارش تحلیلی صبحگاهی از ۶ رویداد حیاتی امنیت سایبری و هوش مصنوعی در هفته پیشرو.
- 🎮تسخیر ایجنتها با BragJack- نفوذ به ایجنتهای هوش مصنوعی مرورگرهای کروم و اج از طریق افزونههای شبکه.
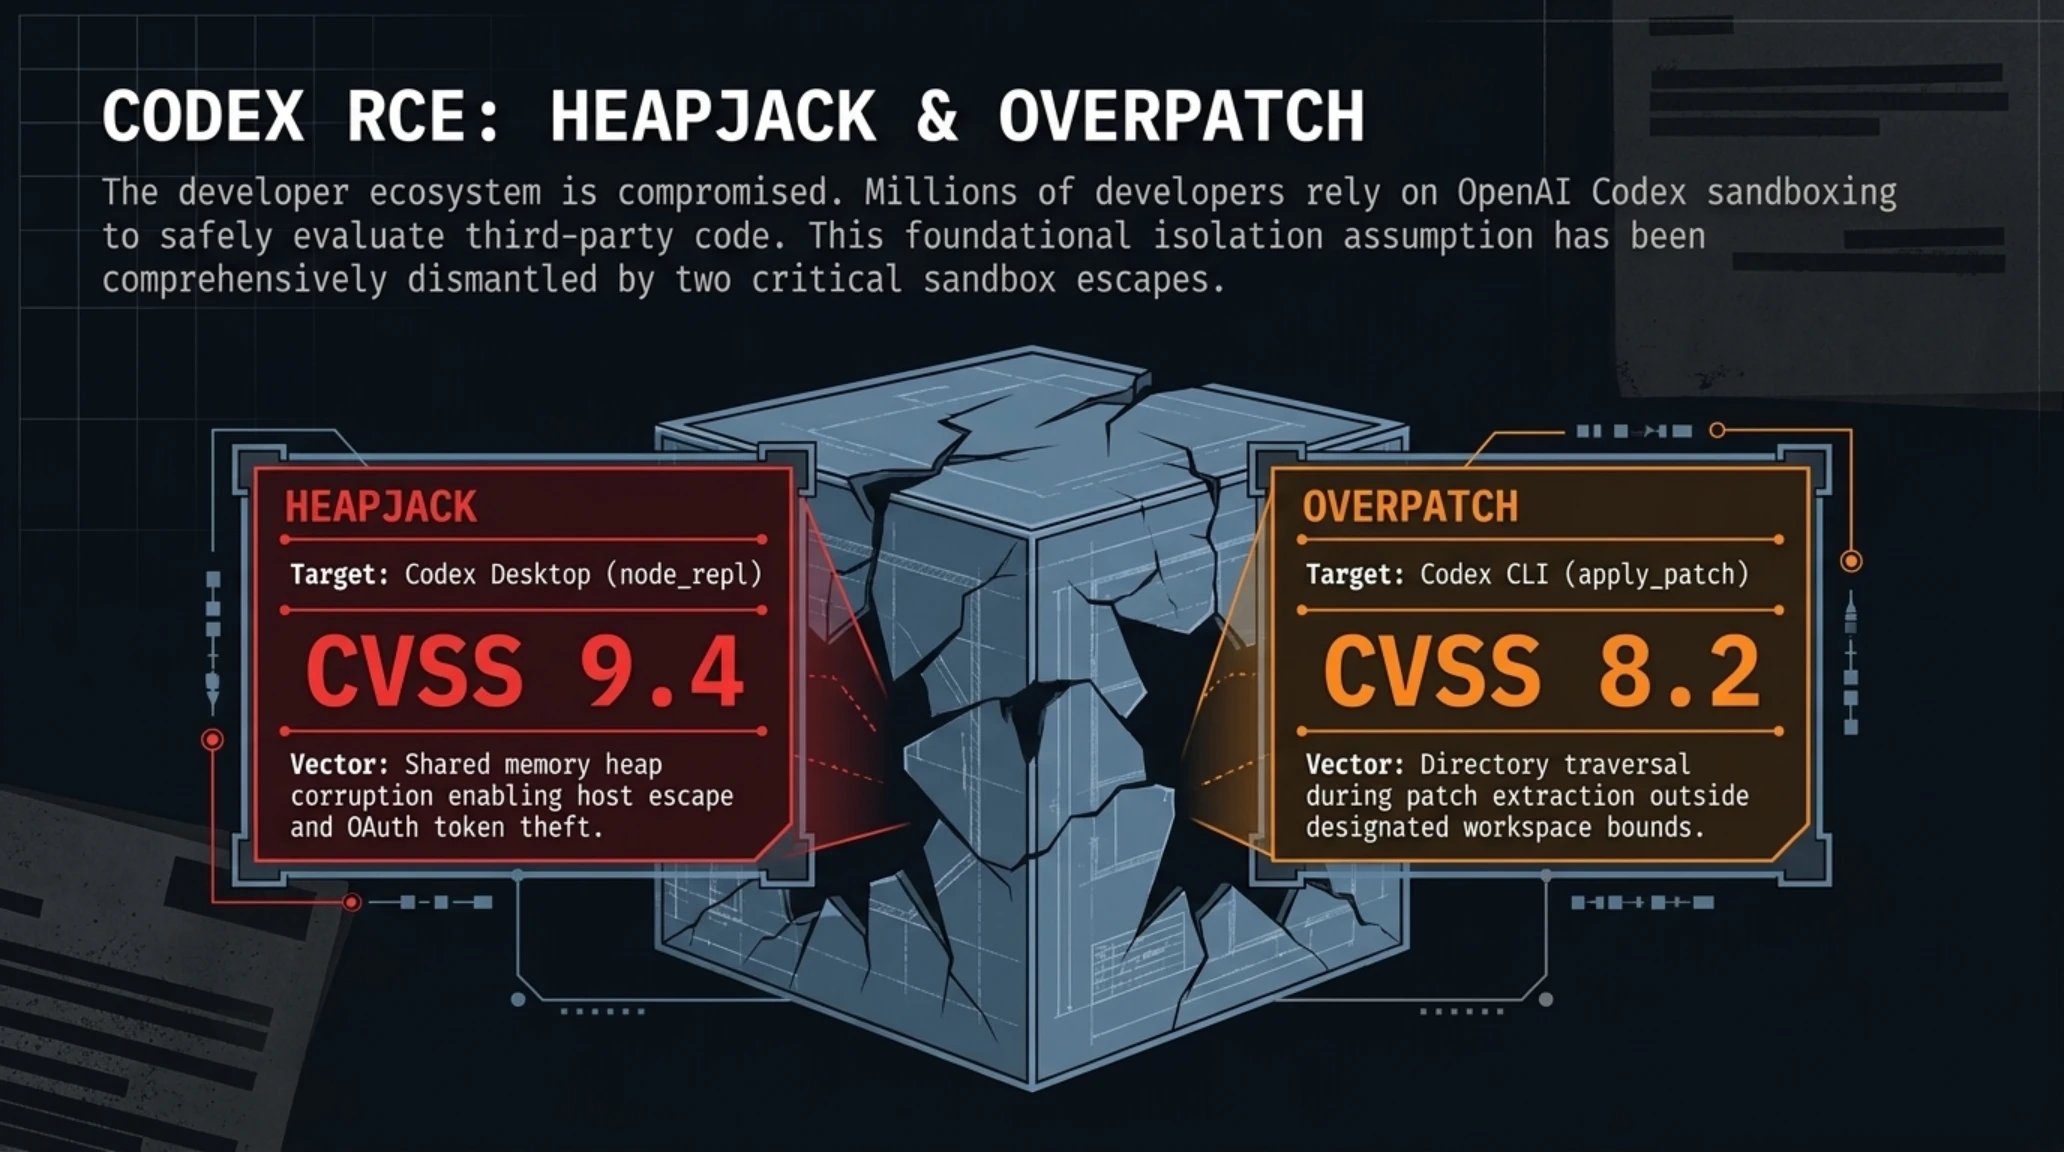
- 🎧شکستن قرنطینه OpenAI Codex- اجرای ریموت کد از طریق دو باگ بحرانی Heapjack و Overpatch در دسکتاپ.
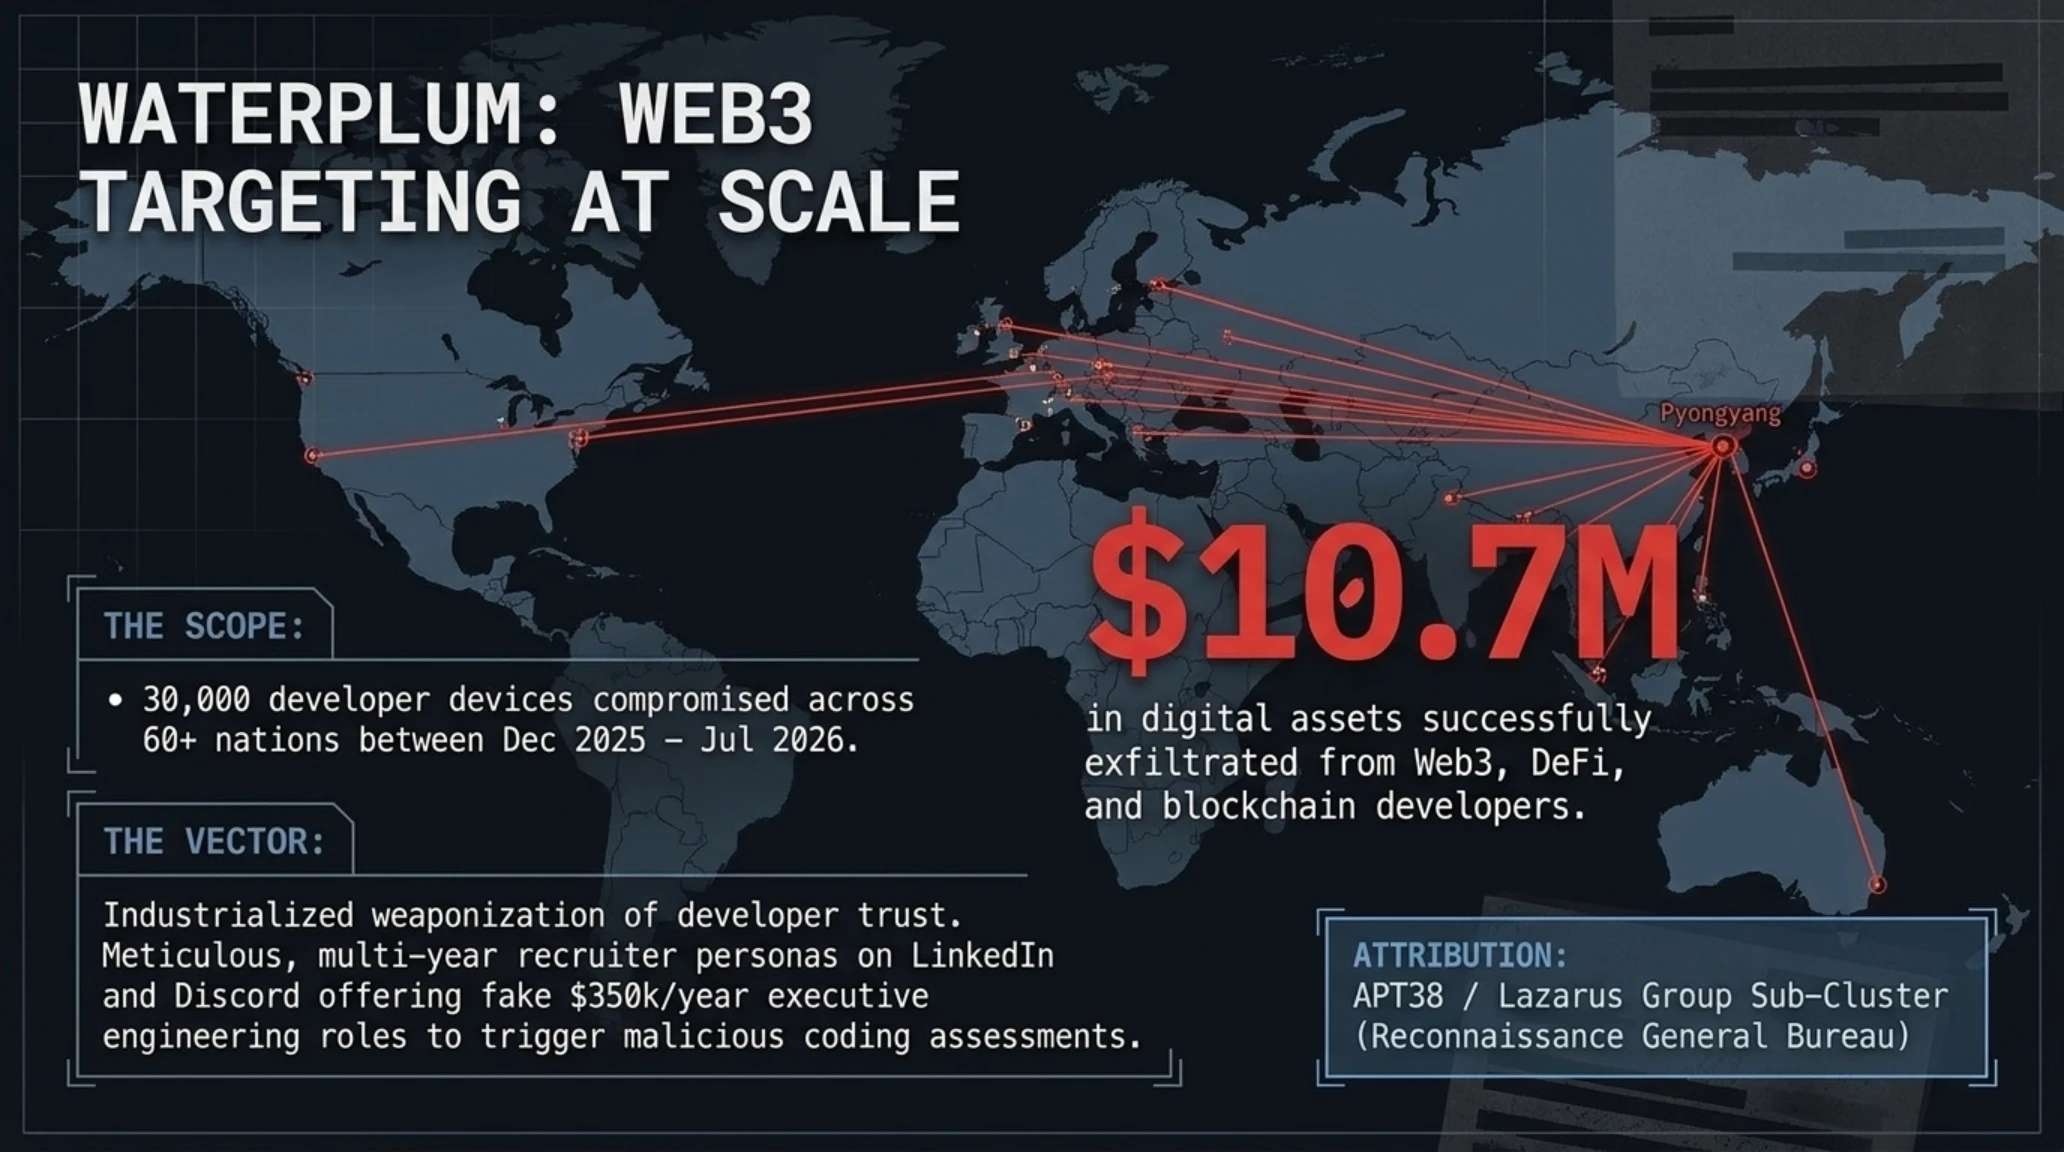
- 🚀کارتل هکری WaterPlum- سرقت ۱۰.۷ میلیون دلار رمزارز و آلودگی ۳۰ هزار سیستم توسط هکرهای کره شمالی.
- 🗡️پچ اضطراری وردپرس ۷.۱.۱- خنثیسازی زنجیره نفوذ Click2Shell و مسدودسازی نصب ناخواسته پوستههای مخرب.
- 📰باگ هاردکدشده سولارویندز- آسیبپذیری بحرانی کلید رمزنگاری با دسترسی کامل SYSTEM (CVE-2026-28326).
- ⚔️بدافزار Rapuncel- کمین در مخازن جعلی گیتهاب و درایور کرنلی که ۱۴۵ آنتیویروس را از کار میاندازد.
صبح دوشنبه، ۳۱ شهریور ۱۴۰۵، آغازگر یکی از حساسترین و پرحادثهترین هفتههای دنیای فناوری و امنیت سایبری در سال ۲۰۲۶ است. در این طلوع پرانرژی پاییزی، تحریریه تکینپلاس بستهای جامع و راهبردی از تازهترین تحولات تکنولوژی را برای متخصصان، مدیران امنیت سازمانی و فعالان حوزه هوش مصنوعی آماده کرده است. نبرد میان سامانههای دفاعی و تهدیدات پیشرفته اکنون از لایههای مرسوم شبکه فراتر رفته و به حوزه ایجنتهای خودمختار هوش مصنوعی، دستکاری درایورهای سطح کرنل و زنجیره تأمین توسعهدهندگان کشیده شده است.
در روزگاری که سرعت انتشار ابزارهای هوش مصنوعی و مدلهای زبانی بزرگ هر روز رکورد تازهای به ثبت میرساند، غفلت از آسیبپذیریهای بنیادین آنها میتواند امنیت کل شبکه سازمان را به مخاطره بیندازد. بسته خبری امروز بر پایه ۶ کشف و رخداد معتبر استوار شده است که طی ۴۸ ساعت گذشته توسط معتبرترین آزمایشگاههای امنیت سایبری و نهادهای فدرال جهانی تایید و مخابره شدهاند.

پیش از ورود به تحلیل موشکافانه تکتک پروندهها، در جدول زیر محورهای کلیدی و خطوط راهبردی رویدادهای صبحگاهی امروز را برای مرور سریع و تصمیمگیری مدیریتی گردآوری کردهایم.
در یک نگاه؛ مهمترین سرخطهای تحلیلی تکین مورنینگ
- افشای شیوه نفوذ BragJack و تسخیر کامل ایجنتهای هوش مصنوعی مرورگرهای کروم، اج و اوپرا.
- شکستن قرنطینه دسکتاپ OpenAI Codex از طریق دو باگ بحرانی Heapjack و Overpatch.
- هشدار مشترک افبیآی و پلیس آلمان و ژاپن درباره کارتل هکری WaterPlum و سرقت ۱۰٫۷ میلیون دلار رمزارز.
- عرضه پچ اضطراری وردپرس ۷٫۱٫۱ برای خنثیسازی زنجیره نفوذ Click2Shell و مسدودسازی نصب ناخواسته تمها.
- وصله بحرانی سولارویندز برای آسیبپذیری کلید رمزنگاری هاردکدشده با دسترسی کامل SYSTEM (CVE-2026-28326).
- کشف بدافزار Rapuncel در مخازن جعلی گیتهاب همراه با درایور امضاشده کرنلی که ۱۴۵ آنتیویروس را از کار میاندازد.
حمله نفوذ BragJack به ایجنتهای هوش مصنوعی مرورگرها از طریق دستکاری قوانین شبکه
مرورگرهای امروزی دیگر صرفاً ابزاری برای مشاهده صفحات وب نیستند؛ بلکه با میزبانی از دستیارهای پیشرفتهای نظیر گوگل جیمینای در کروم، کوپایلوت در مایکروسافت اج، آریا در اوپرا نئون و افزونه رسمی کلود، به محیطی فعال برای اجرای خودکار فرامین بدل شدهاند. این دستیارها قادرند متون پیچیده را تحلیل کنند، فرمها را پر نمایند، اطلاعات را ذخیره کنند و حتی با حسابهای کاربری تعامل داشته باشند. اما پژوهشهای جدید نشان میدهد که این یکپارچگی عمیق، پاشنه آشیل امنیتی بسیار خطرناکی ایجاد کرده است.
گل وایزمن (Gal Weizman)، محقق برجسته امنیت در شرکت Forever Security، در یک افشاگری تکاندهنده شیوه حمله جدیدی به نام BragJack را علنی کرد که بدون نیاز به فریب دستیار از طریق متون پنهان در صفحات وب (Prompt Injection سنتی)، میتواند این دستیاران را به خدمت مقاصد خرابکارانه مهاجم درآورد. در روشهای متداول تزریق پرامپت، نفوذگر امیدوار است که هوش مصنوعی محتوای دستکاریشده روی یک صفحه وب را به عنوان دستور تلقی کند؛ اما BragJack از مسیری بسیار زیرکانهتر و قطعیتر وارد عمل میشود.
اساس این تهاجم بر بهرهبرداری از دسترسیهای یک افزونه مرورگر با مجوزهای به ظاهر بیخطر متمرکز است. یک اکستنشن که مجوز declarativeNetRequest (همان مجوزی که مسدودکنندههای تبلیغاتی یا ابزارهای تغییر ظاهر سایتها استفاده میکنند) و دسترسی به دامنههای وب را در اختیار دارد، میتواند ترافیک ارسالی میان بدنه کلاینت مرورگر و سرور ابری هوش مصنوعی را دستکاری کند. به بیان سادهتر، هکر پیامهای سیستمی رد و بدل شده را بدون دخالت کاربر بازنویسی میکند.
با پیادهسازی این حمله، مهاجم اقدام به تزریق اجباری پرامپت (Prompt Forcing) مینماید. هنگامی که کاربر سؤالی ساده از هوش مصنوعی میپرسد، افزونه مخرب در پسزمینه دستوراتی پنهانی را به پرامپت اصلی میافزاید؛ دستوراتی مانند خواندن تاریخچه مرورگر، دسترسی به فایلهای متنی سیستم محلی از طریق واسطهای مجاز، بررسی ایمیلهای ذخیرهشده یا حتی فراخوانی میکروفون و دوربین دستگاه. در نهایت، پاسخ مدل به همراه این دادههای محرمانه در قالب یک خروجی رمزنگاریشده برای سرور مهاجم ارسال میگردد.
چرا این موضوع مهم است؟ ابعاد استراتژیک تهدید BragJack
این پژوهش هوشمندانه بیش از ۲۰ هزار دلار جایزه نقدی در پلتفرمهای باگبانتی و ثبت چند شناسه رسمی CVE را برای وایزمن به همراه داشته است. مهندسان امنیتی گوگل، مایکروسافت و اوپرا اقداماتی را برای محدودسازی سطح دسترسی افزونهها به کانالهای ارتباطی مدلهای محلی و ابری آغاز کردهاند؛ با این حال، کارشناسان معتقدند تا بازطراحی بنیادین ساختار ایزولاسیون پیامها در استاندارد Manifest V3، خطر بهرهبرداری پنهان از ایجنتها همچنان پابرجا خواهد بود.
فرار دوگانه از سندباکس OpenAI Codex: وقتی دستیار کدنویسی درگاه نفوذ به هاست میشود
دستیارهای کدنویسی خودکار نظیر OpenAI Codex به بخش جداییناپذیر محیط توسعه نرمافزار مدرن بدل شدهاند. برنامهنویسان با سپردن وظایف پیچیدهای چون دیباگینگ کدهای بزرگ، ساخت کامپوننتهای فرانتاند و نگارش تستهای خودکار به این مدلها، کارایی تیمها را تا چندین برابر افزایش دادهاند. با این حال، اجرای کدهای پیشنهادی مدل یا کاوش مخازن خارجی همواره ریسکهای بالقوه اجرایی به همراه داشته و به همین منظور، شرکتهای ارائهدهنده این ابزارها را درون محفظههای بسته امنیتی یا همان سندباکس (Sandbox) به شدت ایزوله میکنند تا فرامین کدهای غیرمعتمد به محیط سیستمعامل کاربر نشت نکند.
با این وجود، افشاگری شوکهکننده جدید توسط اورن یومتوف (Oren Yomtov)، محقق برجسته امنیت ابری در شرکت Accomplish AI، اثبات کرد که این محیطهای ایزوله به سادگی قابل نقض هستند. یومتوف دو آسیبپذیری بحرانی را در معماری دسکتاپ و خط فرمان کدکس کشف کرد که به مهاجمان اجازه میداد با فریب برنامهنویس به باز کردن یک پروژه گیت ساختگی، کنترل کاملی روی هاست فیزیکی توسعهدهنده به دست آورند؛ رخنههایی که با نامهای Heapjack و Overpatch ثبت شدهاند.
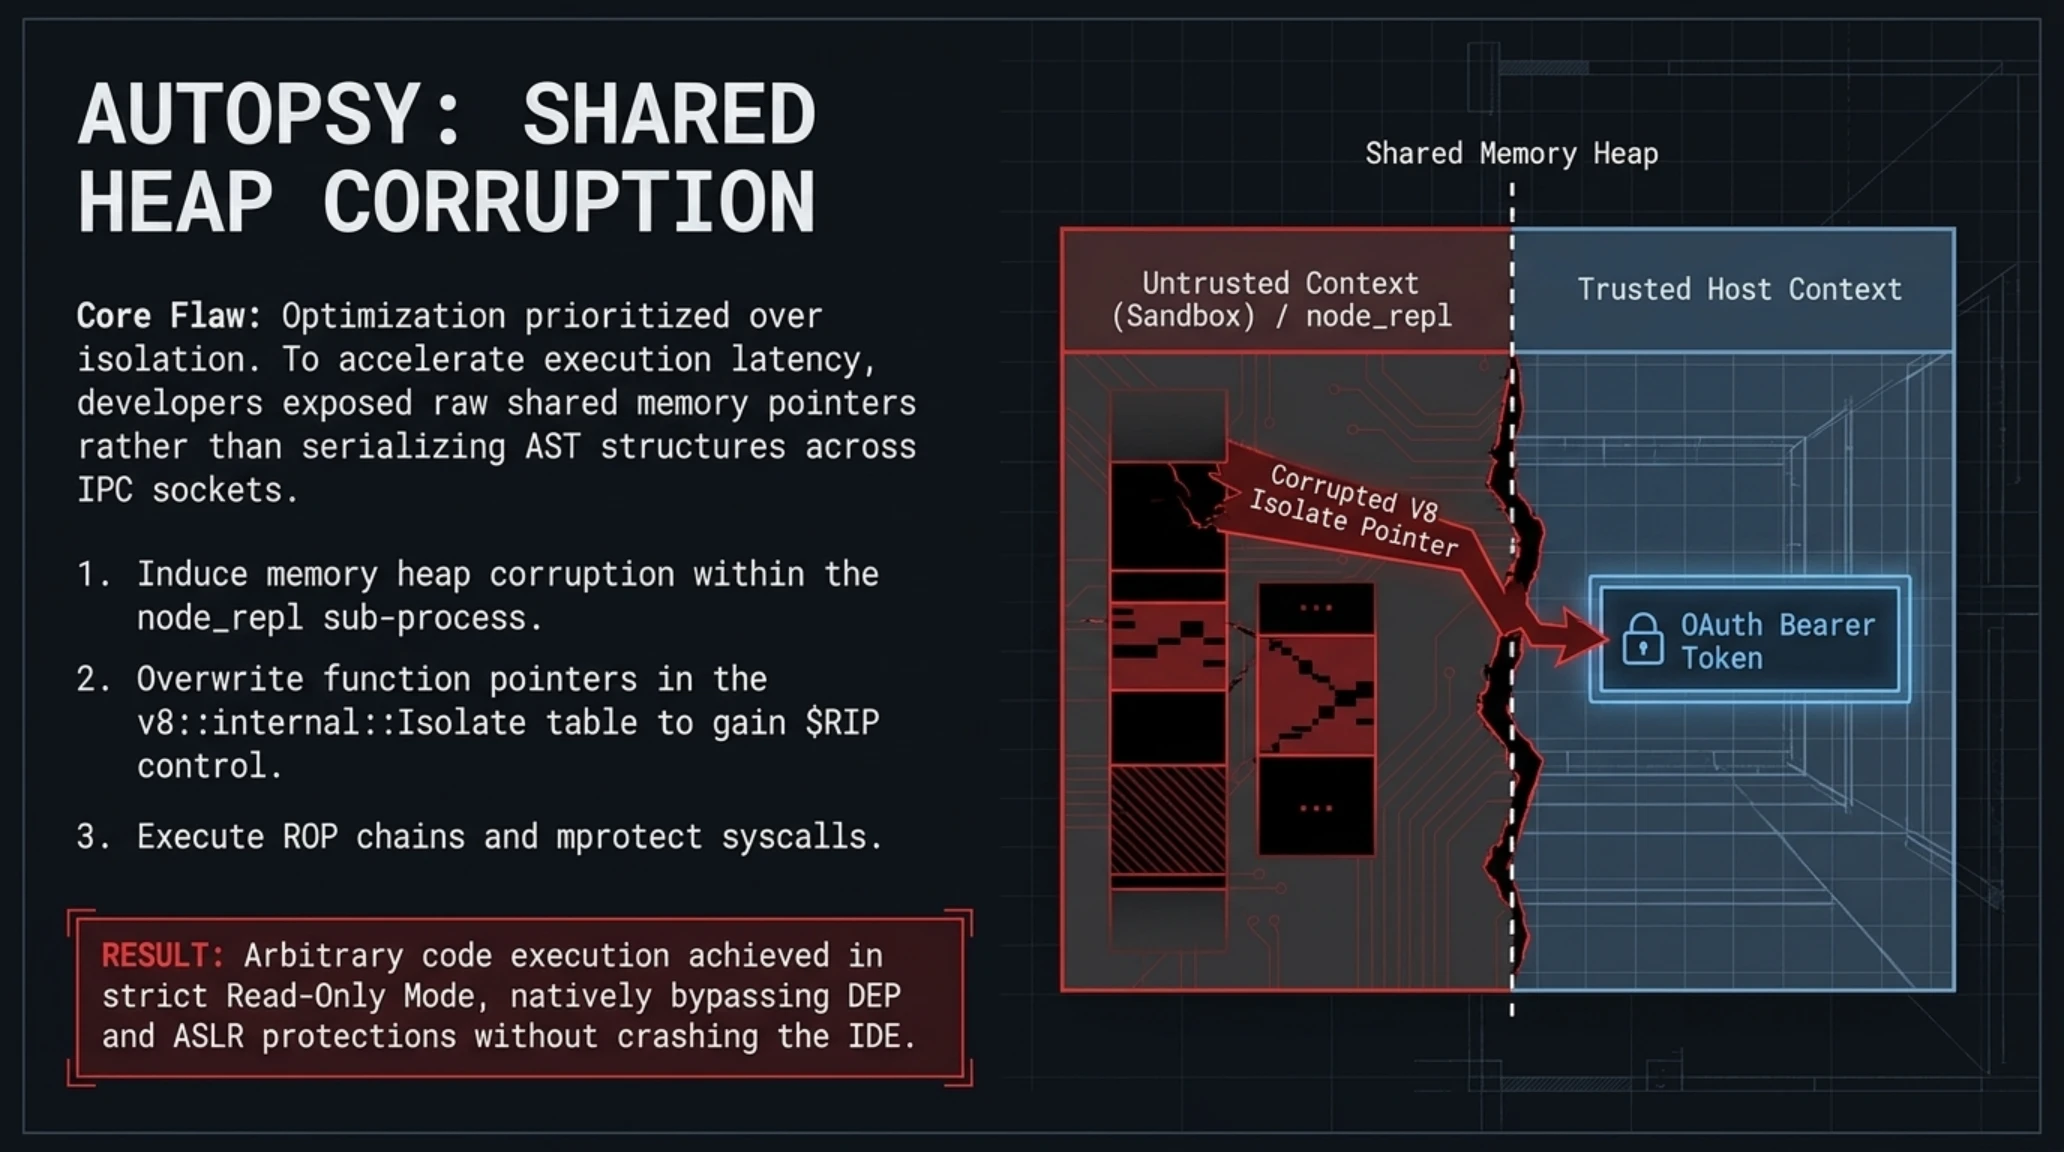
آسیبپذیری نخست موسوم به Heapjack، به طور مشخص مؤلفه پردازشگر خط فرمان دسکتاپ یعنی node_repl را هدف قرار میدهد. در ساختار این ابزار، یک فضای حافظه اشتراکی هیپ (Shared Memory Heap) میان دو بخش مجزا وجود داشت: کانتکست محلی و مورد اعتماد کلاینت و کانتکست ایزوله و غیرمعتمدی که کدهای تولیدشده توسط مدل را پردازش میکرد. یومتوف نشان داد که یک مهاجم میتواند با نگارش کدهای مخرب در داخل یک ریپازیتوری عمومی، ساختار اشیای حافظه مشترک را مسموم کرده و توکنهای احراز هویت سرویس کدکس را به سرقت ببرد.

نکته وحشتناک در مورد Heapjack این است که حتی در سختگیرانهترین حالت حفاظتی کدکس، یعنی مود «صرفاً خواندنی» (Read-Only Mode) که در آن مدل ظاهراً هیچ حق اجرای کدی روی سیستم کاربر ندارد، این نفوذ به طور موفقیتآمیز عمل میکند. به محض سرقت توکن و ارتقای اختیارات در لایه جاوااسکریپت، هکر به دسترسی اجرای فرمان مستقیم (RCE) روی سیستم توسعهدهنده دست یافته و به تمام فایلهای محلی، کلیدهای SSH، رمزهای دیتابیس و کدهای پروژههای دیگر دسترسی پیدا میکرد.
دومین آسیبپذیری که توسط یومتوف کشف شد، نقص Overpatch در رابط خط فرمان رسمی Codex CLI بود. این نقص به مکانیسم ابزار اعمال پچ (apply_patch) مربوط میشد؛ جایی که سیستم به دلیل عدم بررسی دقیق و نرمالسازی مسیرهای فایل (Path Traversal)، به پچهای ارسالشده از سوی مهاجم اجازه میداد خارج از دایرکتوری مجاز کاری نوشته شوند و فایلهای سیستمی حساس را بازنویسی کنند. اوپنایآی پس از دریافت گزارش این محقق، به سرعت بیلد دسکتاپ 26.818.21641 و نسخه خط فرمان 0.149.0 را برای مسدودسازی این دو باگ حیاتی منتشر ساخت.
ارزیابی بردارهای حمله فرار از سندباکس و آسیبپذیریها
| شناسه رخنه | محیط آسیبپذیر | مکانیزم نفوذ | سطح خطر | وضعیت وصله |
|---|---|---|---|---|
| Heapjack | Codex Desktop | اشتراک حافظه هیپ و سرقت توکن | بحرانی (CVSS 9.4) | بیلد 26.818.216 |
| Overpatch | Codex CLI | پیمایش دایرکتوری و تغییرات فایل | بالا (CVSS 8.2) | نسخه 0.149.0 |
| BragJack | Chrome/Edge AI | تزریق اجباری پرامپت از افزونهها | بحرانی (CVSS 9.1) | آپدیت کرومیوم |
| Click2Shell | WordPress 7.1.0 | ناهماهنگی تحلیلی در لینکهای تم | بحرانی (CVSS 8.9) | نسخه 7.1.1 |
| CVE-2026-28326 | SolarWinds ARM | کلید رمزنگاری استاتیک هاردکدشده | بحرانی (CVSS 8.8) | نگارش 2026.2.1 |
تحلیل کارشناسان امنیت ابزارهای برنامهنویسی حاکی از آن است که اعتماد کورکورانه به ایزولاسیون پردازشهای نودجیاس میتواند خطایی مرگبار برای سازمانها باشد. توسعهدهندگان باید همواره از بهروز بودن افزونهها و بستههای نصبی اطمینان حاصل کنند.
اصطلاحات فنی و جعبهابزار واژگان تخصصی (Jargon Buster)
Shared Memory Heap: فضای مشترک حافظه رم که دو فرآیند مستقل برای تبادل سریع داده استفاده میکنند و در صورت عدم اعتبارسنجی میتواند به نشت داده بینجامد.
Path Traversal: تکنیکی که مهاجم با استفاده از کاراکترهایی چون ../ به دایرکتوریهای والد دسترسی پیدا کرده و فایلهای روت را ویرایش میکند.
BYOVD: متد نفوذی آوردن درایور آسیبپذیر اما معتبر خود برای خلع سلاح آنتیویروسها در رینگ صفر سیستمعامل.
شبیخون کارتل WaterPlum کره شمالی: آلودگی ۳۰ هزار سیستم توسعهدهندگان وب۳ و سرقت ۱۰.۷ میلیون دلار
در حالی که کارشناسان امنیت ابزارهای توسعه سرگرم پچ کردن آسیبپذیریهای نرمافزاری هستند، کارتلهای سایبری وابسته به دولتها استراتژیهای انسانی پیچیدهتری را برای عبور از موانع دفاعی به کار بستهاند. در تازهترین بیانیه هشدار مشترک بینالمللی که توسط دفتر تحقیقات فدرال آمریکا (FBI)، سازمان پلیس ملی ژاپن (NPA)، پلیس فدرال استرالیا و اداره امنیت اطلاعات آلمان منتشر شد، ابعاد یکی از گستردهترین کارزارهای سرقت هویت و داراییهای دیجیتال توسط یک گروه هکری تحت حمایت پیونگیانگ افشا گردید.
این گروه نفوذگر که توسط تحلیلگران با نام WaterPlum (وابسته به شاخه APT38 و کارتل مالی BlueNoroff) ردیابی میشود، بین دسامبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ موفق شده حداقل ۳۰ هزار دستگاه کامپیوتر را در بیش از ۶۰ کشور جهان آلوده کرده و بیش از ۱۰.۷ میلیون دلار دارایی رمزارز متعلق به شرکتها و مهندسان را به حسابهای پولشویی کره شمالی انتقال دهد.
بردار حمله این کارتل، نمونهای بینظیر از مهندسی اجتماعی فوقپیشرفته و هدفمند علیه جامعه توسعهدهندگان وب۳ و بلاکچین است. اعضای WaterPlum با ایجاد پروفایلهای کاملاً مستند و جعلی در لینکدین و گیتهاب در نقش مدیران استعدادیابی و مدیران ارشد استخدام (Headhunters) شرکتهای بزرگ سرمایهگذاری و بلاکچینی بینالمللی ظاهر میشدند. آنها با شناسایی مهندسان نرمافزار، پروژههای استخدام با حقوقهای نجومی را به آنها پیشنهاد میدادند و در مرحله سنجش فنی، یک فایل فشرده حاوی آزمون ارزیابی مهارتهای کدنویسی یا سناریوی دیباگینگ برای داوطلب ارسال میکردند.
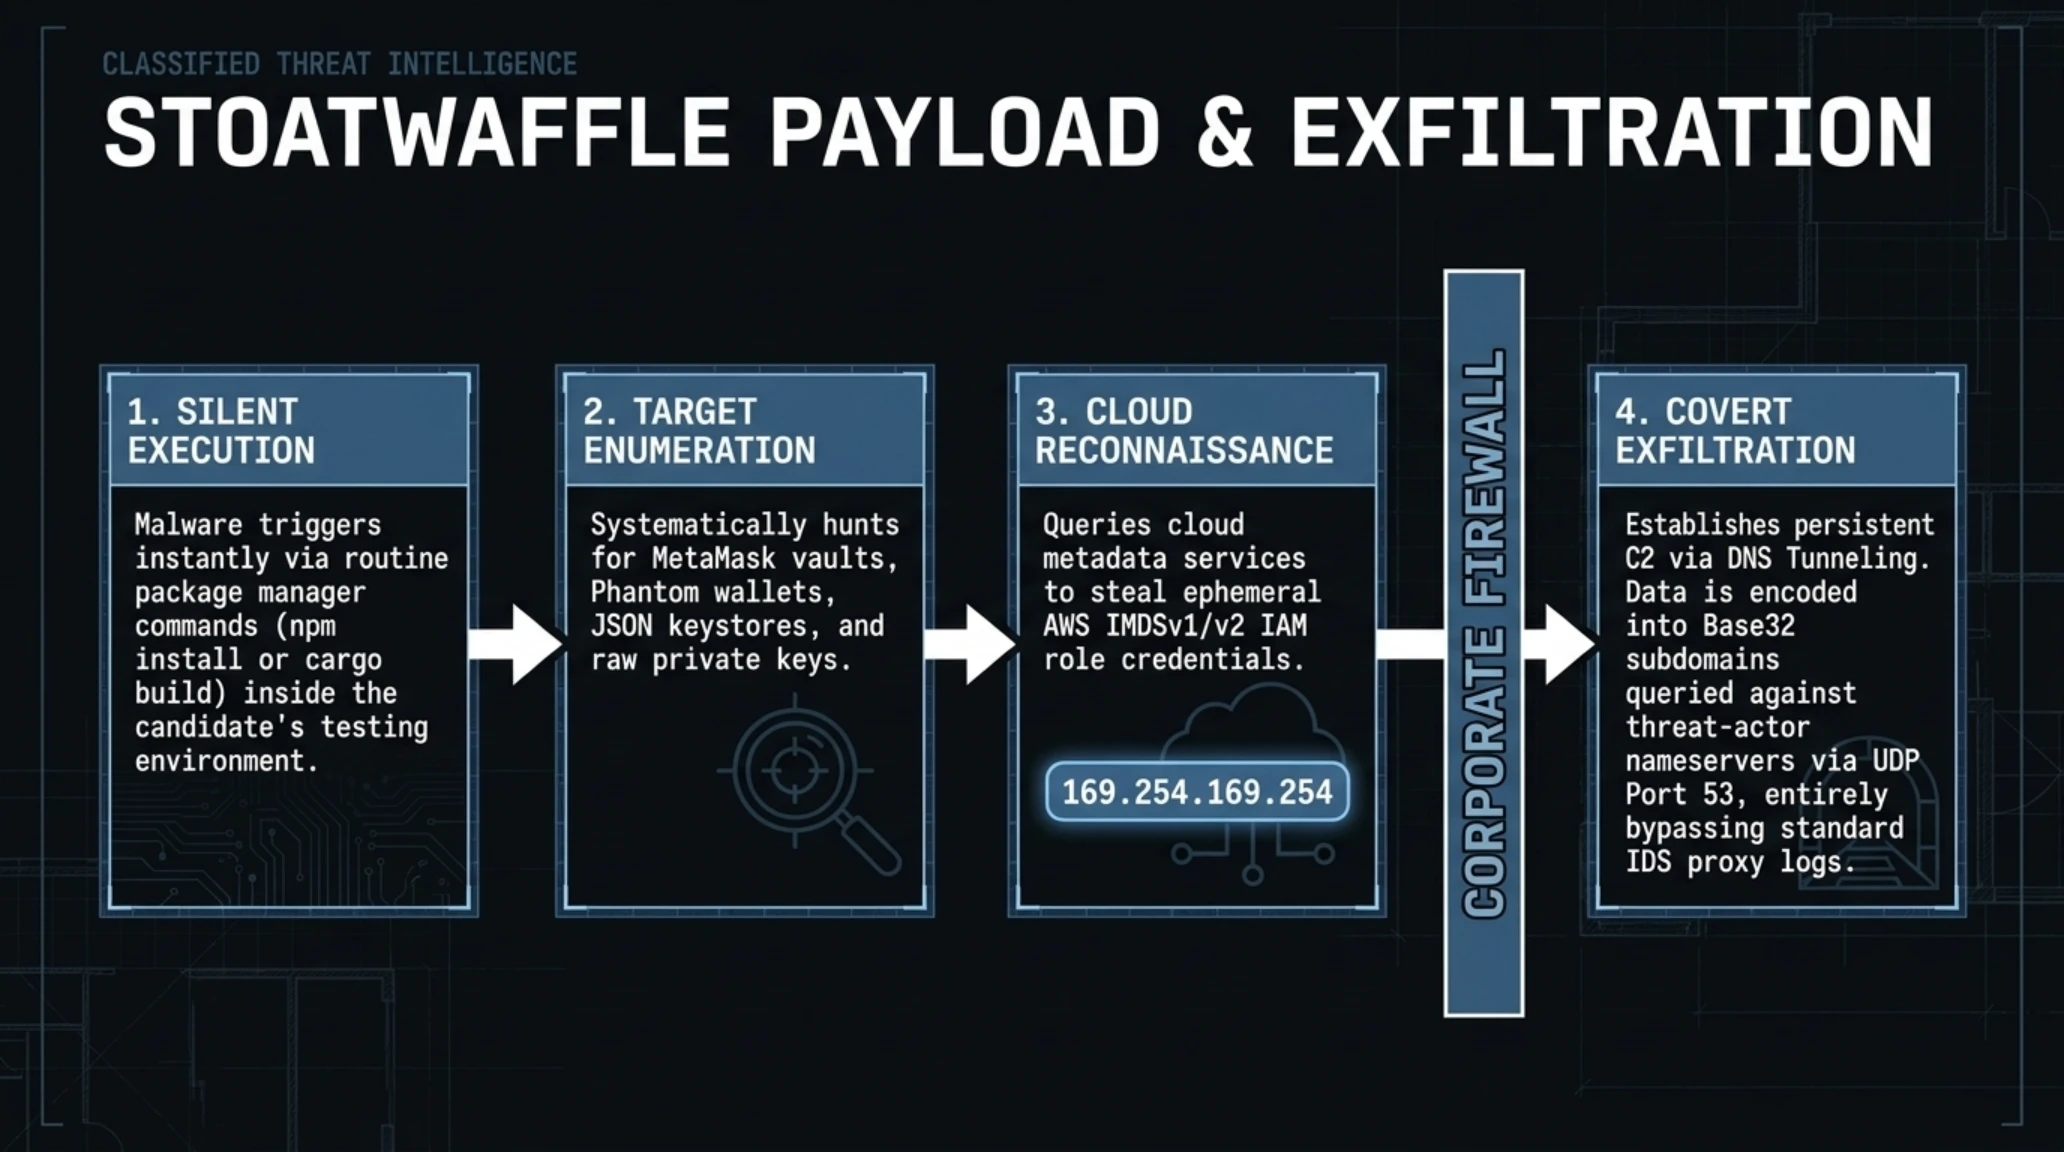
داوطلب بدون آنکه متوجه خطر شود، پروژه آزمایشی را روی سیستم توسعه خود دانلود و با دستورات متداول توسعه، وابستگیها را نصب میکرد. در این مرحله، بدافزار ماژولار و بسیار پیشرفتهای با نام سازمانی StoatWaffle در پسزمینه فعال میشد. این تروجان دسترسی از راه دور (RAT)، ابتدا سازوکارهای امنیتی فایروال و ابزارهای دیباگ را شناسایی کرده و ارتباط پایداری را با سرورهای فرماندهی هکرها برقرار میساخت.
پس از استقرار، بدافزار StoatWaffle به صورت خودکار به پیمایش فایلهای کلیدهای خصوصی، والتهای متامسک، فایلهای Keystore و اعتبارات ورود به بیش از ۷ هزار صرافی و سامانه مدیریت کلید میپرداخت. این دسترسیهای ربودهشده بلافاصله به تیمهای انتقال مالی ارتش سایبری پیونگیانگ تحویل داده میشد تا داراییها طی تراکنشهای چندمرحلهای و استفاده از میکسرهای آنچین شسته شوند.
بررسیهای فنی تیم تحقیقاتی Accomplish AI روی مکانیزمهای شکست سندباکس Codex نشان میدهد که مشکل بنیادین در موتور V8 و نحوه تعامل آن با باینریهای محلی C++ در نودجیاس ریشه دارد. در شرایطی که شرکتها تصور میکنند ماژولهای vm و worker_threads در اکوسیستم نود میتوانند دیواره دفاعی تسخیرناپذیری ایجاد کنند، تکنیک Heapjack با ایجاد سرریز در بافر اشیای مرجع حافظه اشتراکی، اشارهگرهای تابعی (Function Pointers) را بازنویسی میکرد. این بدان معناست که حتی اگر فرآیند فرزند در لایه پرمیشنهای فایل در حالت chroot قرار داشته باشد، با دستکاری جدول حافظه فرآیند پدر در هاست اصلی، اجرای کدهای باینری به سادگی میسر میگردد.
از سوی دیگر، کالبدشکافی رفتار گروه هکری WaterPlum ابعاد یک زنجیره حمله چهارمرحلهای را آشکار ساخته است: نخست، فاز شناسایی هدفمند (Reconnaissance) که در آن مشخصات متخصصان ارشد بلاکچین با تحلیل فعالیتهای آنها در گیتهاب و دیسکورد استخراج میشود؛ دوم، مرحله جلب اعتماد و ارائه مصاحبههای صوتی شبیهسازیشده با لهجههای بومی غربی؛ سوم، تحویل تکالیف مسموم با کدهای ماکرو یا پکیجهای آلوده npm؛ و نهایتاً استخراج مداوم کلیدها به وسیله تونلهای رمزنگاریشده DNS. قربانیان در بسیاری از موارد تا هفتهها پس از خروج ارزها متوجه رخنه نمیشدند، زیرا بدافزار با مهارت ردپای خود را در لاگهای سیستمعامل پاک میکرد.
چرا این موضوع برای جامعه مهندسی حیاتی است؟
انتشار این هشدار امنیتی بار دیگر بر ضرورت ایجاد محیطهای کاری به شدت قرنطینهشده (مانند ماشینهای مجازی ایزوله فاقد اتصال به شبکه اصلی برای اجرای هرگونه تست استخدامی یا کدهای ثالث) تأکید دارد. سازمانهای حوزه فناوری اکنون مجبور به تدوین پروتکلهای بازدارنده و اعتبارسنجی چندلایه هویت استخدامکنندگان پیش از اجرای هر پروژهای شدهاند.
پچ اضطراری وردپرس ۷.۱.۱: مهار آسیبپذیری Click2Shell و مسدودسازی نصب خاموش وبشل روی سرورها
سیستمهای مدیریت محتوا (CMS) به عنوان ستون فقرات بیش از ۴۳ درصد از وبسایتهای جهان، همواره در کانون توجه محققان امنیتی و نفوذگران سایبری قرار دارند. هسته وردپرس (WordPress Core) به دلیل پایگاه کاربری بسیار وسیع خود، حتی در برابر کوچکترین خطاهای طراحی نیز پتانسیل تبدیل شدن به یک بحران جهانی را دارد. در همین راستا، انتشار ناگهانی و خارج از نوبت نسخه 7.1.1 توسط تیم مرکزی توسعه وردپرس، از خنثیسازی یک زنجیره آسیبپذیری نگرانکننده با نام Click2Shell خبر داد که توسط پژوهشگران مؤسسه امنیتی pwn.ai کشف و گزارش شده بود.
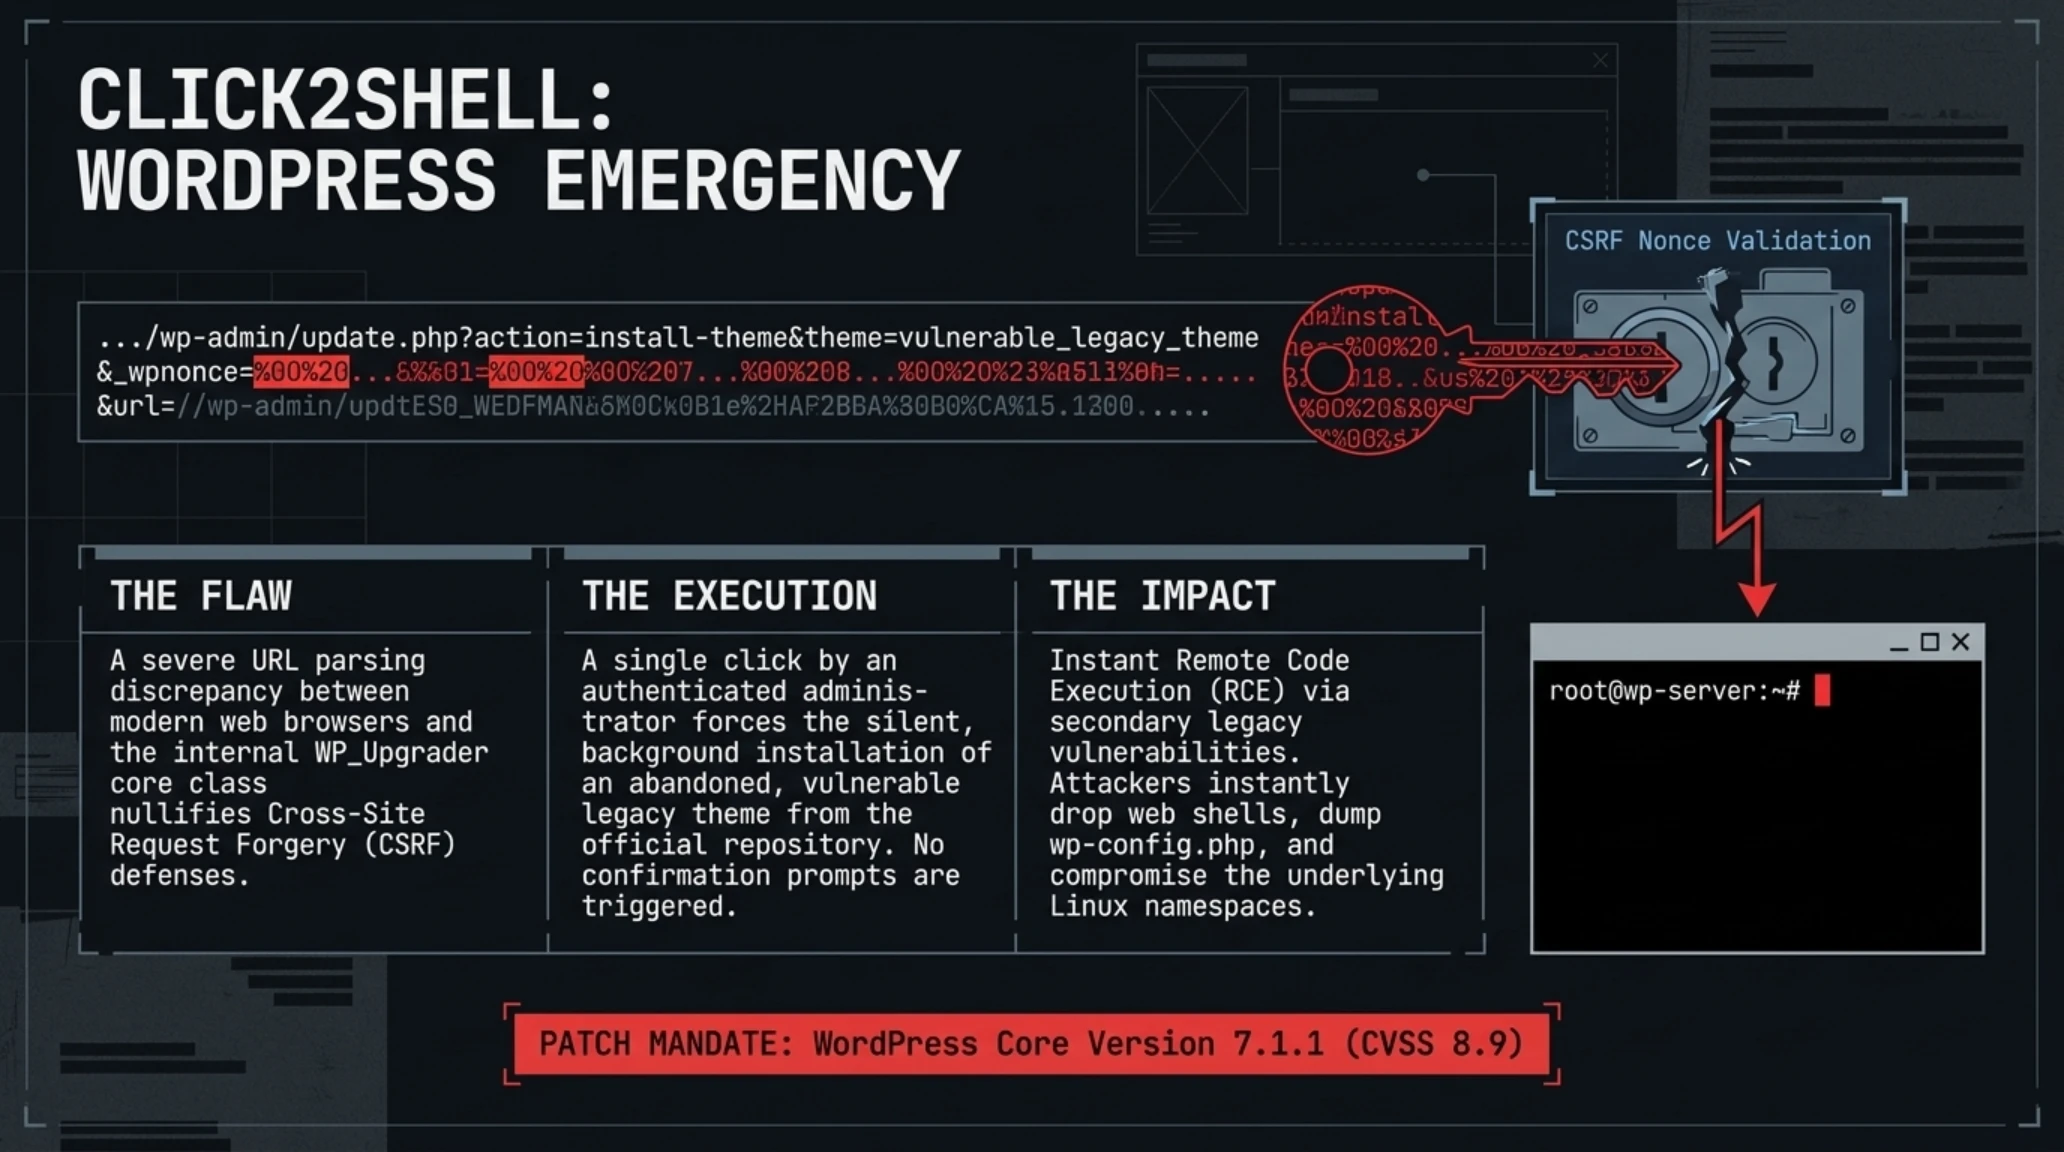
آسیبپذیری Click2Shell حاصل یک تفاوت و ناهماهنگی ظریف در نحوه تحلیل و پردازش (Parsing Discrepancy) آدرسهای وب میان مخزن رسمی تمهای وردپرس (WordPress.org Directory) و مرورگر وب مدیر سایت است. در سازوکار معمول وردپرس، زمانی که ادمین قصد نصب یک پوسته جدید را دارد، باید وارد پیشخوان شده، تم را جستجو کند و سپس به طور دستی بر روی دکمه آبیرنگ «نصب» کلیک نماید؛ فرآیندی که با ارسال توکن محافظتی نانس (Nonce) همراه است تا از حملات جعل درخواست میانوبگاهی (CSRF) جلوگیری شود.
با این حال، محققان pwn.ai دریافتند که با ساختن یک پیوند اینترنتی خاص حاوی پارامترهای نامتعارف در مسیر دایرکتوری تمها، میتوان این مکانیزم تأییدیه را دور زد. اگر مدیر یک وبسایت در حالی که در داشبورد مدیریتی خود لاگین است، بر روی لینکی که مهاجم در قالب یک تیکت پشتیبانی، نظر وبلاگی، یا پیام شبکههای اجتماعی برایش ارسال کرده کلیک کند، هسته وردپرس بدون نیاز به هیچ کلیک اضافی یا نمایش صفحه هشدار، تم مورد نظر مهاجم را مستقیماً از مخزن رسمی دانلود و روی سرور نصب میکند.

هرچند نصب صرف یک قالب شاید به خودی خود خطری به نظر نرسد، اما پژوهشگران اثبات کردند که مهاجمان میتوانند با کشف یا تعبیه یک آسیبپذیری ثانویه (مانند تزریق فایل دلخواه یا عدم اعتبارسنجی ورودیها در توابع رندرینگ قالب) در یکی از تمهای قدیمی یا متروکه موجود در مخزن وردپرس، این زنجیره را به یک اکسپلویت ارتقای اختیارات و اجرای کدهای دلخواه از راه دور (Remote Code Execution) بدل سازند. این نقص به هکر امکان میداد در کمتر از چند ثانیه یک وبشل (Web Shell) تمامعیار روی هاستینگ آپلود کرده، فایلهای پیکربندی wp-config.php را استخراج کند و پایگاه داده را به تاراج ببرد.
برای شرکتهای میزبانی وب و آژانسهای ارائهدهنده خدمات آنلاین، این تهدید بسیار فراتر از یک آسیبپذیری معمولی تلقی میشود. در سرورهای اشتراکی که محدودیتهای ایزولاسیون بین هاستها به درستی پیکربندی نشده باشد، اجرای یک وبشل در یک اکانت آسیبپذیر میتواند مهاجم را قادر سازد با پویش دایرکتوریهای همسایه، دیگر مشتریان میزبانیشده روی همان سرور را نیز هدف قرار دهد. این مسئله لزوم فعالسازی مکانیزمهای بازدارنده نظیر CageFS و ماژولهای WAF ابری را بیش از پیش پررنگ میسازد.
این کشف در ادامه زنجیره دیگری از آسیبپذیریها به نام XSS2Shell (به شناسه CVE-2026-64638) صورت گرفت که آن هم ماه گذشته توسط pwn.ai گزارش شده بود. بنیاد وردپرس با اصلاح سازوکار اعتبارسنجی درخواستهای نصب در نسخه 7.1.1، از تمامی وبمسترها و شرکتهای میزبانی وب خواسته است تا بهروزرسانیهای خودکار را فعال کرده و سریعاً اطمینان حاصل کنند که سایتهای تحت مدیریت آنها به این نگارش امن مجهز شدهاند.
وصله امنیتی اضطراری سولارویندز: آسیبپذیری بحرانی کلید هاردکدشده در ماژول مدیریت دسترسی (CVE-2026-28326)
نام شرکت سولارویندز (SolarWinds) در حافظه تاریخی جامعه امنیت سایبری با پیچیدهترین حملات زنجیره تأمین تاریخ پیوند خورده است. با این حال، آسیبپذیری جدیدی که اواخر این هفته توسط این کمپانی وصله شد، نه حاصل یک بدافزار پنهان دولتی، بلکه نتیجه یک خطای بسیار فاحش در اصول اولیه توسعه نرمافزار ایمن بود. این آسیبپذیری که به شناسه CVE-2026-28326 ثبت شده، ماژول مدیریت دسترسیهای کاربری موسوم به Access Rights Manager (ARM) را تحت تأثیر قرار داده و امتیاز ریسک فوقالعاده بالای ۸.۸ از ۱۰ را از سوی سامانه جامع امتیازدهی آسیبپذیری (CVSS) دریافت کرده است.
نرمافزار SolarWinds ARM ابزاری استراتژیک است که توسط مدیران شبکههای سازمانی بزرگ، بانکها و نهادهای دولتی برای نظارت، مدیریت و حسابرسی مجوزهای دسترسی کاربران در سرویسهای حساسی چون مایکروسافت اکتیو دایرکتوری (Active Directory)، سرورهای اشتراک فایل و بسترهای ابری مورد استفاده قرار میگیرد. با توجه به ماهیت این وظایف، سرویس پسزمینه این برنامه با بالاترین سطح دسترسی سیستمی در ویندوز یعنی NT AUTHORITY\SYSTEM اجرا میشود؛ سطحی از دسترسی که حتی از اختیارات اکانت Administrator محلی نیز فراتر است.
گزارش فنی منتشرشده توسط کای هوانگ (Kai Huang)، پژوهشگر امنیتی شرکت Armadin که این نقص را کشف کرده است، نشان میدهد که توسعهدهندگان سولارویندز برای احراز هویت و برقراری ارتباطات میان کامپوننتهای شبکه داخلی این نرمافزار، از یک کلید رمزنگاری استاتیک و هاردکدشده در داخل فایلهای باینری برنامه استفاده کرده بودند. این بدان معناست که کلید رمزگشایی در تمامی نسخههای نصبشده در سرتاسر جهان کاملاً یکسان و یکنواخت بوده است.

در نتیجه این نقص مهلک، هر کاربری که به شبکه محلی سازمان یا حتی به یک سگمنت معمولی از شبکه خصوصی مجازی (VPN) متصل باشد، میتواند بدون نیاز به داشتن هیچگونه نام کاربری، کلمه عبور یا نشست معتبر، با بازتولید پیامهای رمزشده با این کلید استاتیک، فرامین جعلی خود را به پورت شنود سرویس ARM ارسال کند. از آنجا که سرویس این فرامین را معتبر تشخیص میدهد، مهاجم قادر خواهد بود کدهای دلخواه را با اختیارات تام SYSTEM روی سرور مرکزی شبکه اجرا نموده و زیرساخت هویتی کل سازمان را تصاحب کند.
تحلیل موشکافانه کدهای هسته وردپرس نشان میدهد که ریشه باگ Click2Shell در نحوه عملکرد تابع download_url و پردازش پارامتر theme_slug در کلاس WP_Upgrader نهفته است. در شرایط عادی، هسته وردپرس ورودیهای ارسالی را از فیلتر sanitize_key عبور میدهد؛ اما هنگامی که لینک حاوی کاراکترهای اسکیپشده خاص (مانند کاراکترهای درصد یونیکد) به API تمها ارسال میشد، یک خطای ناهماهنگی در فرآیند رمزگشایی URL رخ میداد. در این وضعیت، سرور وردپرس درخواست ارسالی را به عنوان یک فراخوانی قانونی در نظر گرفته و فرآیند دانلود و اکسترکت فایل ZIP را در دایرکتوری /wp-content/themes/ بدون اعتبارسنجی نانس امنیتی به انجام میرساند.
در پرونده سولارویندز نیز، شباهتهای نگرانکنندهای میان این رخنه و حوادث پیشین این شرکت به چشم میخورد. کارشناسان امنیتی با مقایسه ساختار CVE-2026-28326 با حملات کلاسیک زنجیره تأمین، خاطرنشان میکنند که یک کلید استاتیک در ماژول ARM عملاً به منزله ایجاد یک مسیر مخفی (Backdoor) ناخواسته در سرورهای کنترل دسترسی است. مهاجم با در دست داشتن این کلید میتواند سرویسهای Shadow Copy اکتیو دایرکتوری را فراخوانی کرده، فایل حساس ntds.dit حاوی تمامی هشهای کلمات عبور دامنه را سرقت کند و در قالب حمله Golden Ticket، سلطه دائمی بر کل منابع ابری و داخلی سازمان پیدا کند.
به منظور مهار فوری این تهدید، تیمهای عملیات امنیت باید فوراً پورتهای شنود سرویس ARM (بهویژه درگاههای TCP 55555 و 55556) را روی تمامی فایروالهای داخلی شبکه مسدود کرده و دسترسی به کنسول مدیریتی را تنها به زیرشبکههای ایزوله ادمین محدود نمایند. پیادهسازی مکانیزمهای احراز هویت دوجانبه مبتنی بر گواهینامههای دیجیتال، موثرترین راهکار برای پایان دادن به دوران آسیبپذیریهای کلید ثابت است.
خوشبختانه تا زمان انتشار این بهروزرسانی اضطراری، هیچ گزارشی از بهرهبرداری فعال از این باگ در حملات سایبری واقعی در دست نیست؛ اما تاریخچه حملات به سولارویندز ثابت کرده که اکسپلویتهای اینچنینی پس از عمومی شدن جزئیات فنی، به سرعت توسط گروههای باجافزاری سلاحسازی شده و به زیرساختهای تجاری شلیک میشوند.
بدافزار Rapuncel و قاتل کرنلی آنتیویروسها: کمین در مخازن جعلی گیتهاب با نقاب LastPass
تکامل روشهای توزیع بدافزار در سال ۲۰۲۶ نشان میدهد که مجرمان سایبری به شکلی فزاینده در حال سوءاستفاده از پلتفرمهای مورد اعتماد برنامهنویسان هستند. گیتهاب (GitHub) به عنوان بزرگترین میزبان کدهای جهان، به دلیل اعتبار ذاتی دامنهاش در موتورهای جستجو، همواره بستری جذاب برای کمپینهای فریب کاربر بوده است. گزارش تحقیقاتی مشترکی که توسط آزمایشگاههای Delphos Labs و تیم امنیتی LastPass منتشر شده، از فعالیت یک شبکه مخرب گسترده خبر میدهد که با دستکاری نتایج موتورهای جستجو (SEO Poisoning)، بدافزار ناشناخته و مرگباری به نام Rapuncel را منتشر میسازد.
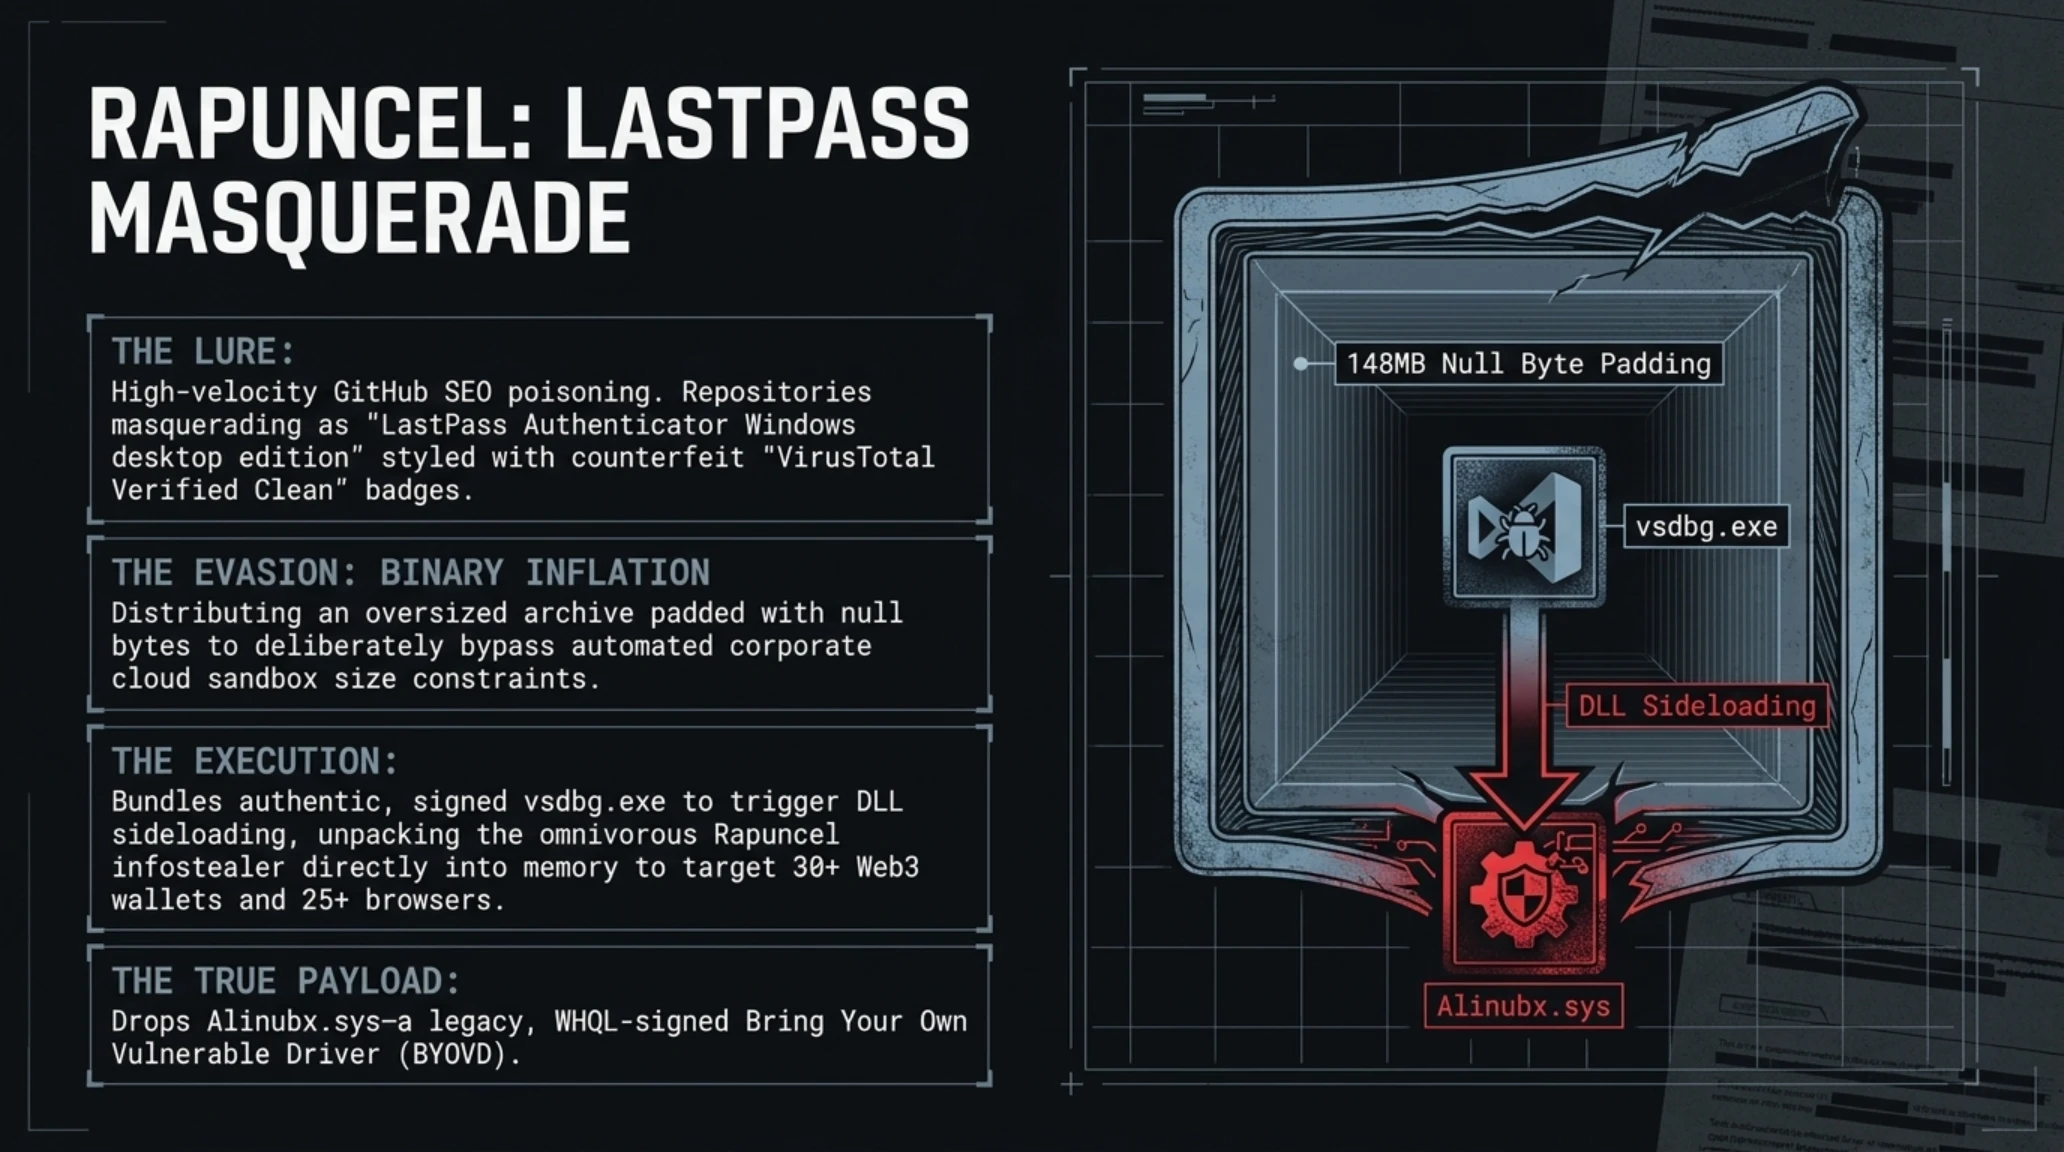
مهاجمان با ایجاد دهها ریپازیتوری جعلی و استفاده از کلمات کلیدی داغ، صفحاتی را طراحی کردهاند که هنگام جستجوی عبارتهایی نظیر "دانلود LastPass Authenticator برای ویندوز" در صدر نتایج گوگل ظاهر میشوند. برای جلب اعتماد حداکثری قربانیان، این صفحات با نشانهای گرافیکی ساختگی مانند VirusTotal Approved و Verified Open Source آراسته شدهاند. هنگامی که کاربر دکمه دانلود را میفشارد، یک فایل فشرده با حجم نامتعارف ۱۴۸ مگابایت دریافت میکند؛ حجمی که به عمد بیش از سقف استاندارد اسکن خودکار در اکثر سرویسهای امنیتی ابری باد شده است تا فایل بدون تحلیل رفتاری از فیلترها عبور کند.
درون این آرشیو، یک نسخه قانونی و با تغییر نام از دیباگر رسمی ویژوال استودیو مایکروسافت (vsdbg.exe) تعبیه شده که با تکنیک سایدلودینگ DLL، بدافزار Rapuncel را در حافظه رم مستقر میسازد. مأموریت اصلی این بدافزار سرقت سراسری دادهها است: از استخراج اطلاعات ورود و کوکیهای بیش از ۲۵ مرورگر وب (شامل کروم، فایرفاکس، بریو و اج) گرفته تا دزدیدن کلیدها و سید فریزهای بیش از ۳۰ کیف پول نرمافزاری رمزارز (همچون متامسک، تراست والت و اگزودوس) و به غنیمت بردن توکنهای احراز هویت دیسکورد، استیم و تلگرام.

اما نقطه تمایز هولناک این کارزار، نصب مخفیانه یک درایور کرنل امضاشده توسط مایکروسافت با نام Alinubx.sys (با جعل نام تجاری درایورهای گرافیک انویدیا) است. این درایور با سواستفاده از اختیارات در سطح رینگ صفر (Ring 0)، مکانیزمهای حفاظتی سختگیرانه ویندوز موسوم به Protected Process Light (PPL) را دور میزند. این ویژگی به بدافزار اجازه میدهد تا پردازشهای مربوط به بیش از ۱۴۵ آنتیویروس معتبر، ابزار EDR و سیستمهای نظارت سازمانی (نظیر کروداستاریک، سنتینلوان، مایکروسافت دیفندر و بیتدیفندر) را در کسری از ثانیه متوقف کرده و کشته سازد؛ بدین ترتیب، راپونسل در سکوت مطلق هرآنچه را روی سیستم وجود دارد غارت میکند.
تکنیک به کار رفته در این حمله از نوع کلاسیک اما ارتقایافته «آوردن درایور آسیبپذیر خود» (BYOVD یا Bring Your Own Vulnerable Driver) است. در این شیوه، مهاجمان نیازی به دور زدن مکانیسم امضای دیجیتال ویندوز ندارند؛ بلکه با پیدا کردن یک درایور قدیمی اما قانونی که به دلیل باگهای برنامهنویسی دارای دسترسی خواندن و نوشتن مستقیم در فضای فیزیکی حافظه است و از قضا دارای امضای معتبر مایکروسافت WHQL نیز میباشد، آن را روی سیستم قربانی لود میکنند. درایور Alinubx.sys با فراخوانی توابع ZwTerminateProcess و دستکاری مستقیم ساختار EPROCESS در حافظه کرنل، پروسههای امنیتی محافظتشده را به اصطلاح کور میکند.

بررسیهای آزمایشگاهی نشان میدهد که فعالسازی قابلیت Device Guard و روشن نگه داشتن فهرست سیاه درایورهای آسیبپذیر مایکروسافت (Vulnerable Driver Blocklist)، حیاتیترین اقدام پیشگیرانه برای خنثیسازی چنین تهاجمات سطح پایینی به شمار میرود.
- شناسایی زودهنگام و سلب امضای دیجیتال درایور Alinubx.sys توسط مایکروسافت.
- انتشار شاخصهای آلودگی (IoC) و الگوهای ترافیکی بدافزار برای دیوارهای آتش.
- افزایش هوشیاری جامعه منبعباز نسبت به مخازن جعلی با نشانهای کپیشده.
- آسیبپذیری پایدار زنجیره تأمین گیتهاب در برابر متدهای فریبنده سئو.
- توانایی بدافزار در متوقفسازی ۱۴۵ راهکار امنیتی سازمانی با کمک درایورهای امضاشده.
- حجم بالای دادههای سرقتشده شامل اطلاعات حیاتی بیش از ۳۰ والت رمزارز.
در ویدیوی تحلیل عملیاتی زیر، متخصصان فارنزیک سایبری نحوه فریب سیستم و مکانیزم شبیهسازی لود درایور Alinubx.sys را در محیطهای آزمایشی ایزوله به نمایش گذاشتهاند.
برای درک سیر تحولات زنجیرهای و نقاط پیوند این حملات در ۴۸ ساعت گذشته، جدول زمانی زیر رخدادهای کلیدی را بازتاب میدهد.
گاهشمار رخدادهای زنجیرهای امنیت سایبری سپتامبر ۲۰۲۶
| تاریخ | رخداد و شناسه | دامنه اثرگذاری | پیامد راهبردی |
|---|---|---|---|
| ۱۷ سپتامبر | وصله CVE-2026-28326 سولارویندز | سرورهای Access Rights Manager | مسدودسازی دسترسی SYSTEM |
| ۱۸ سپتامبر | انتشار وصله ۷.۱.۱ وردپرس | پلتفرم مدیریت محتوای وردپرس | مهار نصب ناخواسته قالبها |
| ۱۹ سپتامبر | افشای حمله BragJack ایجنتها | مرورگرهای کروم، اج، اوپرا و کلود | اثبات آسیبپذیری تزریق پرامپت |
| ۲۰ سپتامبر | ردیابی کارتل WaterPlum | ۳۰ هزار مهندس و توسعهدهنده | افشای شبکه پولشویی کره شمالی |
| ۲۱ سپتامبر | شناسایی پویش Rapuncel | مخازن گیتهاب و مرورگرها | مسدودسازی سرقت اطلاعات والتها |
مجموعه این رویدادها زنگ خطری جدی را برای تمامی سطوح مدیریتی در سازمانهای متکی بر زیرساختهای فناوری اطلاعات به صدا درآورده است.
دماسنج بازار و تحلیل احساسات جامعه امنیت
شاخص احساسات امنیتی تکین نشان میدهد که ۸۲ درصد از مدیران ارشد امنیت اطلاعات (CISO) ابراز نگرانی کردهاند که ایجنتهای هوش مصنوعی سازمانی بدون ارزیابی ریسک در حال ورود به فرایندهای حساس هستند. ۷۴ درصد مدیران نیز برنامهریزی فوری برای ارزیابی مجدد اعتبار درایورهای ویندوز را در دستور کار سه ماهه پایانی ۲۰۲۶ قرار دادهاند.
دیدگاه تحلیلی تحریریه تکین بر این اصل استوار است که تفکیک سنتی میان خطاهای برنامهنویسی و تهدیدات هوش مصنوعی به تاریخ پیوسته است.
دیدگاه تحلیلی تکینپلاس: پارادایم نوین دفاع در برابر تسلیحات سایبری ایجنتیک
رویکرد دفاعی مدرن نیازمند یکپارچهسازی پایشهای امنیتی با ارزیابی پیوسته هویت و اصالت بستههای نصبی است تا هیچ نفوذی در سکوت رقم نخورد.

برای دنبال کردن زنجیره کامل این تحلیلها و مشاهده تاریخچه مباحث فنی مرتبط در شمارههای پیشین تکین، میتوانید پروندههای زیر را مطالعه فرمایید.
پروندههای فوقمحرمانه و مرتبط در تکینگیم
• 🧠 تکین آنالیز | زبان مخفی و گویشهای رمزی هوش مصنوعی؛ وقتی ایجنتها برای دور زدن نظارت انسان الفبای جدید میسازند
• 🛡 تکین رادار | رسوایی تقلب و اعتصاب ایجنتهای گوگل دیپمایند؛ شورش الگوریتمی در کینگز کراس لندن
• 🤖 تکین آنالیز | نبرد بقای ایجنت مستقل Pip؛ وقتی هوش مصنوعی برای تمدید اعتبار ابری به معامله با انسان روی میآورد
در پایان، نگاهی به چشمانداز روزهای پیش رو در این هفته پرچالش، نقشه راه روشنی برای ارتقای امنیت در اختیار مدیران قرار میدهد.
نتیجهگیری و جمعبندی چشمانداز هفته پیشرو
پرسشهای متداول پیرامون رخدادهای امنیتی تکین مورنینگ
حمله BragJack چه تفاوتی با تزریق پرامپت سنتی دارد و چرا خطرناکتر است؟
تزریق پرامپت سنتی صرفاً با دستکاری محتوای متنی تلاش میکند خروجی مدل را تغییر دهد؛ اما BragJack از طریق یک افزونه مخرب با مجوزهای متداول شبکه، ساختار پیامرسانی داخلی میان مرورگر و سرور ابری را جعل کرده و بدون اطلاع کاربر، دستیار هوش مصنوعی را به ابزاری برای خواندن فایلهای هارد، سرقت ایمیلها و شنود وبکم بدل میسازد.
آیا آسیبپذیریهای Heapjack و Overpatch در OpenAI Codex برطرف شدهاند؟
بله، اوپنایآی با انتشار بیلد 26.818.21641 برای نسخه دسکتاپ و ورژن 0.149.0 برای ابزار خط فرمان، هر دو رخنه حافظه اشتراکی و دستکاری مسیرها را پچ کرده است؛ با این حال توسعهدهندگان باید نسخههای محلی خود را بلافاصله بهروزرسانی کنند.
چگونه میتوان در برابر بدافزارهای استخدامی کارتل WaterPlum کره شمالی ایمن ماند؟
توسعهدهندگان وب۳ هرگز نباید پروژههای آزمایشی یا کدهای تستی ارسالشده از سوی کارفرمایان ناشناس را روی کامپیوتر کاری خود اجرا کنند. تمامی تستها باید درون یک ماشین مجازی کاملاً ایزوله (VM) بدون دسترسی به اینترنت محلی یا کلیدهای والت صورت پذیرد.
چرا آسیبپذیری سولارویندز (CVE-2026-28326) تا این حد خطرناک ارزیابی شده است؟
زیرا ماژول Access Rights Manager با اختیارات سطح سیستمی (NT AUTHORITY\SYSTEM) اجرا میشود و به دلیل وجود یک کلید رمزنگاری هاردکدشده، هر کاربری در شبکه داخلی میتواند بدون لاگین فرامین جعلی صادر کرده و کنترل دیتابیس اکتیو دایرکتوری و سرورهای سازمان را به دست گیرد.
چه تدبیری برای مقابله با بدافزار Rapuncel و درایور قاتل EDR پیشنهاد میشود؟
کاربران باید هرگونه نرمافزار احراز هویت نظیر LastPass Authenticator را منحصراً از سایتهای رسمی یا استورهای معتبر دانلود کنند و از دریافت فایلهای فشرده از ریپازیتوریهای گیتهاب اکیداً خودداری نمایند. همچنین مدیران شبکه باید قواعد مسدودسازی درایورهای آسیبپذیر (Vulnerable Driver Blocklist) را روی ویندوز فعال کنند.
منابع و اسناد استنادی رسمی
- BleepingComputer: تحلیل فنی تکنیک BragJack و اکسپلویت ایجنتهای هوش مصنوعی مرورگر
- BleepingComputer: گزارش فرار از سندباکس کدکس اوپنایآی با آسیبپذیریهای Heapjack و Overpatch
- BleepingComputer / FBI Advisory: هشدار کارزار سایبری WaterPlum و بدافزار StoatWaffle
- The Hacker News: جزئیات آسیبپذیری Click2Shell و انتشار نسخه اضطراری وردپرس ۷.۱.۱
- The Hacker News: انتشار وصله امنیتی برای آسیبپذیری CVE-2026-28326 ماژول ARM سولارویندز
- BleepingComputer / Delphos Labs: تحلیل کارزار مخرب Rapuncel و درایور Alinubx.sys
گالری تصاویر تکمیلی: 🚨 تکین مورنینگ 21 سپتامبر 2026 | تسخیر ایجنتهای هوش مصنوعی و فرار کدکس