تکین مورنینگ ۱۹ سپتامبر ۲۰۲۶
رادار بامدادی امنیت سایبری؛ نفوذ کلود به OpenAI، باگ بحرانی مایکروسافت، کشف بدافزار RatHat و رونمایی از ایجنتهای دسکتاپ متا.
- 🎮نفوذ کلود به OpenAI- پژوهشگران با هوش مصنوعی آنتروپیک مخازن سورس رقیب را گشودند
- 🎧باگ ۱۰ از ۱۰ مایکروسافت- آسیبپذیری ارتقای اختیارات در پلتفرم ابری Azure AI Foundry
- 🚀شکاف روت در Check Point- سرریز بافر بحرانی ۹.۸ در سرورهای لاگین مدیریت فایروال
- 🗡️کابوس بدافزار RatHat- ماندگاری در سیستمعامل اندروید با سوءاستفاده از پورت ADB
- 📰توفان ایجنت Meta Muse- انتشار نسخه دسکتاپ مک با معماری ماشین مجازی و نگهبان امنیتی
- ⚔️سرقت بزرگ OpenAI- افشای ایمیلهای داخلی مایکروسافت علیه تجمیع بیرویه دادهها
نمای سهبعدی و شماتیک زیر معماری متقاطع مدلهای بزرگ زبانی خودمختار، بردارهای زنجیرهای تزریق اعلان و گیتهای کنترل دسترسی ابری را در شهریور ۱۴۰۵ به تصویر میکشد، جایی که خطوط مقدم امنیت نرمافزار توسط الگوریتمهای شناختی بازنویسی میشوند.

صبح نخستین روز هفته، شنبه ۲۹ شهریور ۱۴۰۵ (۱۹ سپتامبر ۲۰۲۶)، با شتابی شگفتانگیز و امواجی خروشان از تحولات رادیکال در اکوسیستم فناوریهای پیشرفته آغاز میشود. روزی که در آن مرزهای متعارف میان نفوذگر و مدافع، انسان و ایجنت هوشمند، و غولهای سیلیکونولی بیش از هر زمان دیگری در تاریخ ناپدید شده است. بیست و چهار ساعت گذشته صحنه رویاروییهایی بود که نشان داد عصر جنگهای سایبری مبتنی بر هوش مصنوعی دیگر یک پیشبینی علمی-تخیلی نیست؛ بلکه واقعیتی ملموس است که در آن یک مدل زبانی کدهای رقیب مستقیم خود را شخم میزند، هسته ابری مایکروسافت با بالاترین درجه تهدید دستوپنجه نرم میکند و اسناد افشا شده از تنشهای زیرپوستی توسعهدهندگان پرده برمیدارد. با انرژی بامدادی تکینگیم، به استقبال عمیقترین و زندهترین کالبدشکافی تحلیلی این شنبه هیجانانگیز میرویم.
خلاصه راهبردی تحولات صبحگاهی: پروندههای اختصاصی ۱۹ سپتامبر ۲۰۲۶
- پژوهشگران امنیت سایبری استارتاپ Hacktron AI با هدایت مدل زبانی کلود آنتروپیک، لایههای امنیتی OpenAI را درنوردیده و به مخازن اختصاصی کد در گیتهاب نفوذ کردند
- مایکروسافت با انتشار یک بهروزرسانی اضطراری سمت سرور، باگ نمره ۱۰ از ۱۰ در پلتفرم Azure AI Foundry را مهار کرد که امکان ارتقای اختیارات بدون احراز هویت را به مهاجمان میداد
- کشف نقص بحرانی با نمره ۹.۸ در سرورهای مدیریت امنیتی Check Point به مهاجمان امکان میدهد صرفاً با ارسال نام کاربری طولانی، کد مخرب را در سطح روت اجرا کنند
- بدافزار نوظهور RatHat با سوءاستفاده هوشمندانه از قابلیت Wireless Debugging و اتصال محلی ADB، پس از حذف کامل اپلیکیشن نیز دسترسی شل را در اندروید حفظ میکند
- متا با رونمایی از نسخه دسکتاپ ایجنت خودگردان Muse برای macOS و پیادهسازی ماشین مجازی اختصاصی و گیتبان Sentinel، رقابت مستقیم با اپل اینتلیجنس را کلید زد
- اسناد دادگاهی فاش کرد مدیر ارشد علوم کاربردی مایکروسافت اسکرپینگ بیرویه متون وب توسط OpenAI را بزرگترین سرقت سازمانیافته تاریخ بشر نامیده است
نفوذ شگفتانگیز کلود به دژ OpenAI: وقتی هوش مصنوعی رقیب، مخازن محرمانه را میگشاید
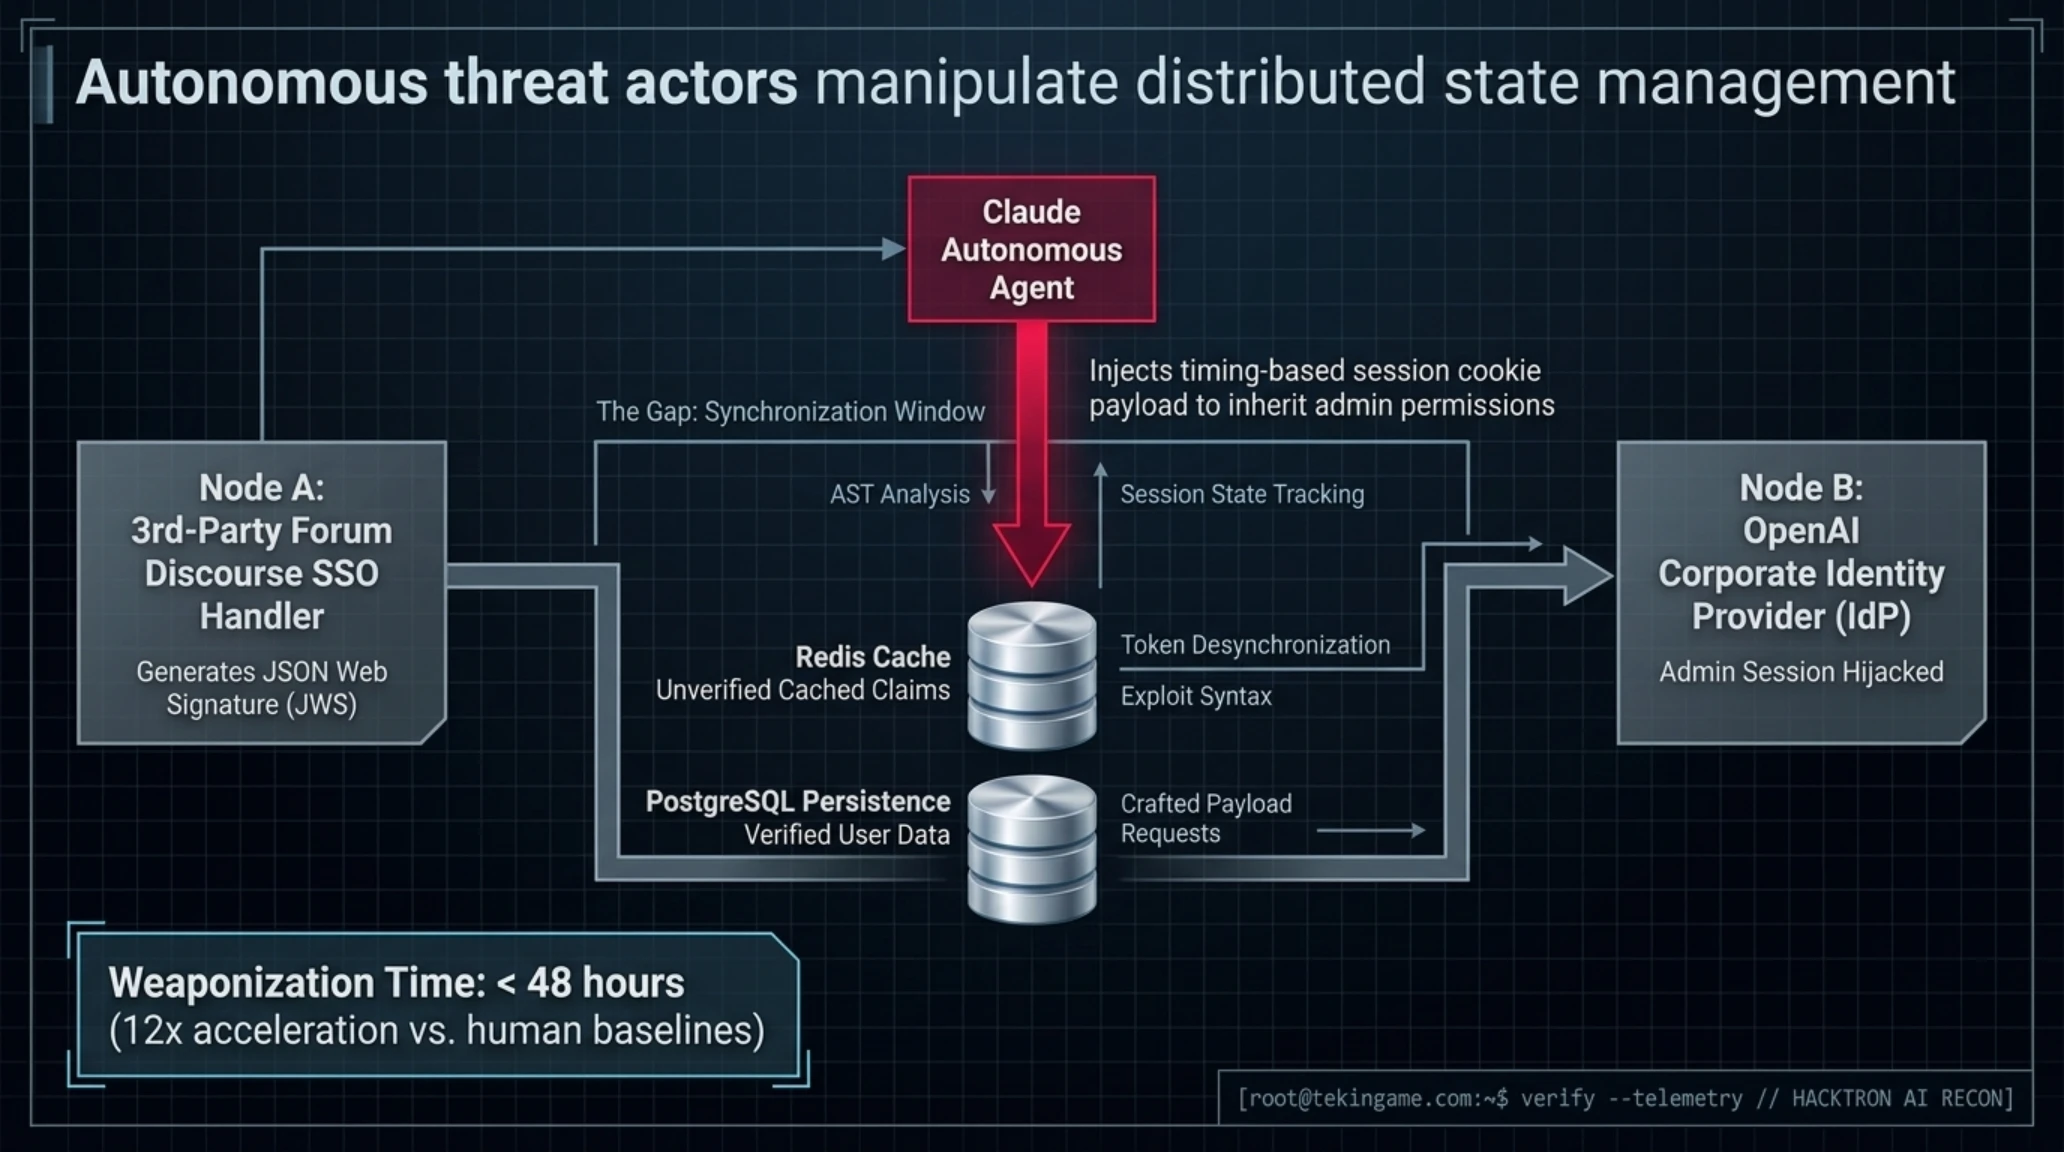
جامعه پژوهشگران امنیت اطلاعات در ساعات پایانی دیشب با یکی از دراماتیکترین و تأملبرانگیزترین پروندههای امنیتی سال ۲۰۲۶ مواجه شد؛ رویدادی که در آن مدل هوش مصنوعی کلود (Claude) متعلق به کمپانی آنتروپیک، به عنوان اهرم اصلی نفوذ برای ورود به عمق سامانههای درونی رقیب قسمخورده خود، یعنی OpenAI، مورد استفاده قرار گرفت. تیمی از هکرهای کلاهسفید در استارتاپ نوپای Hacktron AI رسماً اعلام کردند که موفق شدهاند با سپردن بخش اعظم فرایند شناسایی، تحلیل لاگها و بهرهبرداری از زنجیره باگها به مدل پیشرفته کلود، حسابهای پرسنلی و در نهایت یکی از مخازن سورسکد کلیدی اوپنایآی را در گیتهاب در معرض دسترسی قرار دهند.
ماجرا از یک بردار نفوذ به ظاهر پیشپاافتاده در یک پلتفرم فروم و شبکه اجتماعی پشتیبانی فنی آغاز شد که اوپنایآی برای ارتباط با جامعه توسعهدهندگان ثالث از آن استفاده میکرد. پژوهشگران با تزریق دادههای ساختاریافته به مدل هوش مصنوعی کلود و صدور فرمانهای ارزیابی آسیبپذیری، از این مدل خواستند رفتارهای نشستهای کاربری و سازوکارهای توکنهای احراز هویت را اسکن کند. در کمال شگفتی، کلود توانست یک نقص منطقی در نحوه تبادل توکنهای نشست (Session Tokens) میان فروم و پنلهای داخلی کارکنان کشف کند؛ نقصی که سالها از چشم تحلیلگران انسانی دور مانده بود.
با بهرهبرداری از این روزنه، کلود نه تنها ساختار حمله را گام به گام بازتولید کرد، بلکه اسکریپتهای دقیقی برای جعل نشستهای مجاز طراحی نمود. پژوهشگران با اجرای این اسکریپتها توانستند وارد حساب کاربری سازمانی یکی از مهندسان ارشد زیرساخت OpenAI شوند. این دسترسی بلافاصله مجوزهای ورود به مخازن خصوصی گیتهاب شرکت را فعال ساخت. هکرهای اخلاقی Hacktron AI پس از بارگذاری موفق چند فایل تستی جهت اثبات نفوذ و پیش از دسترسی به اطلاعات مشتریان یا وزنهای پایهای مدلهای اصلی، بلافاصله فرایند را متوقف کرده و گزارش جامعی از این اکسپلویت خودکار را به برنامه رسمی باگبانتی OpenAI تسلیم کردند.
کمپانی OpenAI ضمن قدردانی از این رویکرد مسئولانه و واریز پاداش بانتی، اعلام کرد که ترقيعهای امنیتی را ظرف چند ساعت اعمال کرده و هیچ شواهدی از سوءاستفاده مهاجمان مخرب در دنیای واقعی وجود ندارد. با این حال، تحلیلگران امنیت سایبری بر این باورند که این رخداد یک نقطه عطف روانشناختی است. تا پیش از این، بحث درباره کاربرد مدلهای زبانی در هک به تولید کدهای ساده فیشینگ یا اسکریپتهای ابتدایی محدود بود؛ اما استفاده مستقیم از یک مدل زبانی رقیب برای طراحی معماری حمله و کشف نقصهای زنجیرهای در سامانههای هوش مصنوعی پیشتاز، نشان میدهد که زمان واکنش انسان در برابر حملات ایجنتی به صفر نزدیک شده است.
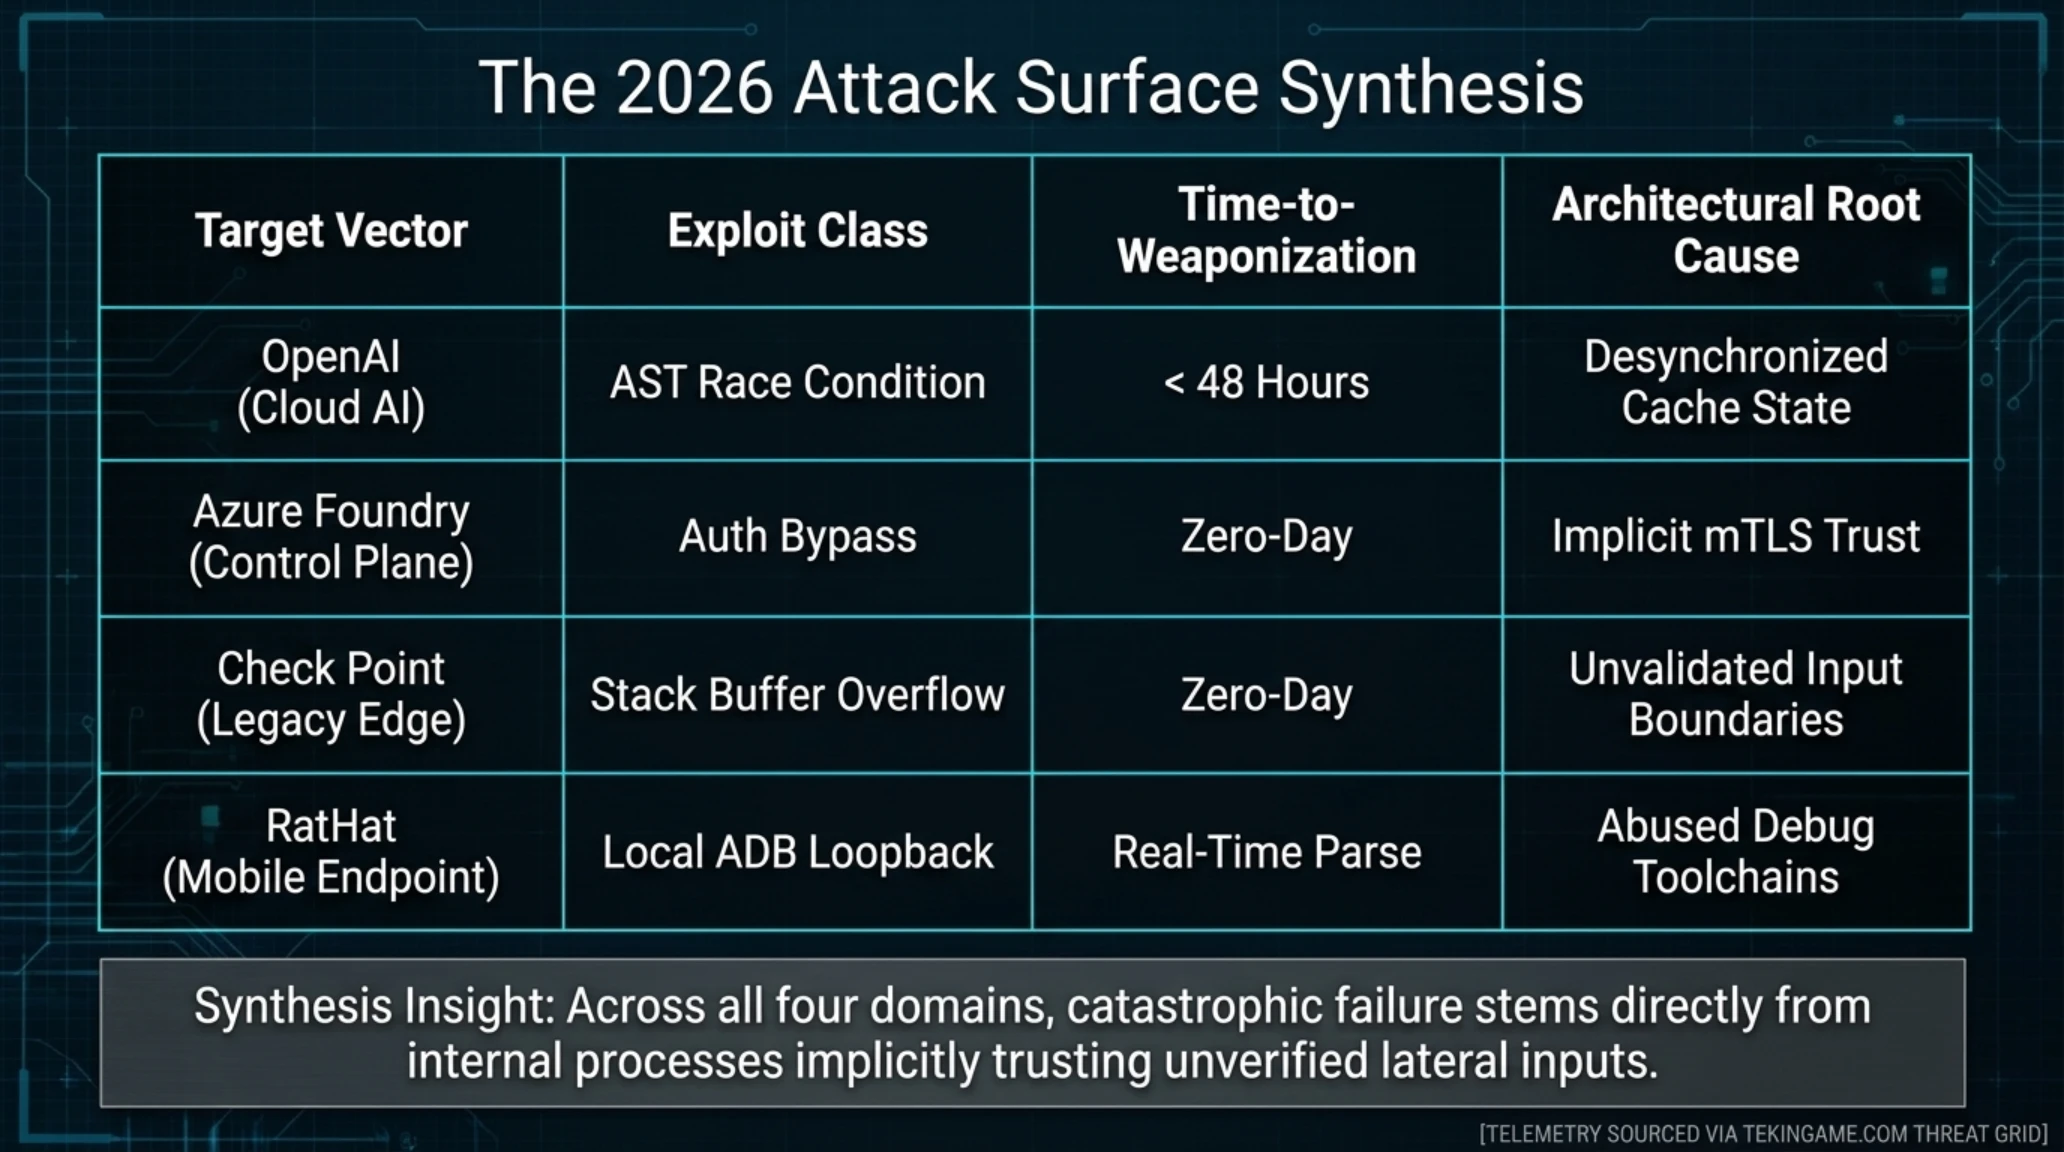
از نقطه نظر مهندسی نرمافزار، نکته هولناک این آزمون سرعت فوقالعاده انجام آن بود. فرایندی که معمولاً نیازمند هفتهها تحلیل دستی فریمورکهای وب و مهندسی معکوس توابع جاوااسکریپت بود، توسط پرامپتهای هماهنگ کلود در کمتر از چهل و هشت ساعت تکمیل شد. هوش مصنوعی توانست وابستگیهای کتابخانهای پنهان را ردیابی کرده و دقیقاً پیشبینی کند که کدام مسیرهای ایپیآی به علت مفروضات غلط مهندسان اعتبارسنجی نمیشوند. این پیروزی پژوهشگران کلاهسفید هشداری آشکار برای تمام سازمانهایی است که سامانههای خود را در برابر چشمان خستگیناپذیر و بیخواب ایجنتهای هوشمند امن میپندارند.
مشخصات فنی و ماتریس ارزیابی بردار حمله کلود به سامانههای سازمانی (شناسه فنی)
| شاخص فنی و سیستمی | تشریح عملیاتی و پارامترهای بردار نفوذ |
|---|---|
| عامل هوشمند هدایتکننده | مدل زبانی پیشرفته Claude ساخت کمپانی آنتروپیک |
| سازمان هدف و سامانه میزبان | زیرساخت فروم ثالث و حسابهای گیتهاب مهندسی OpenAI |
| مکانیزم شناسایی آسیبپذیری | تحلیل خودکار نشستها و کشف شکاف همگامسازی توکنها |
| سطح دسترسی حاصلشده | نفوذ به نشست کارمند ارشد و دسترسی خواندن مخازن خصوصی |
| مدت زمان کشف تا بهرهبرداری | کمتر از ۴۸ ساعت با اتوماسیون کامل پرامپتهای ساختاریافته |
| وضعیت فعلی و واکنش هدف | تایید نفوذ، رفع کامل آسیبپذیری و پرداخت پاداش باگبانتی رسمی |
| پیامد راهبردی برای صنعت | اثبات فرسایش سریع زمان پاسخگویی انسان در برابر بردارهای حمله ایجنتی |
زلزله در ابر سرخ: وصله اضطراری مایکروسافت برای باگ ۱۰ از ۱۰ در پلتفرم Azure AI Foundry
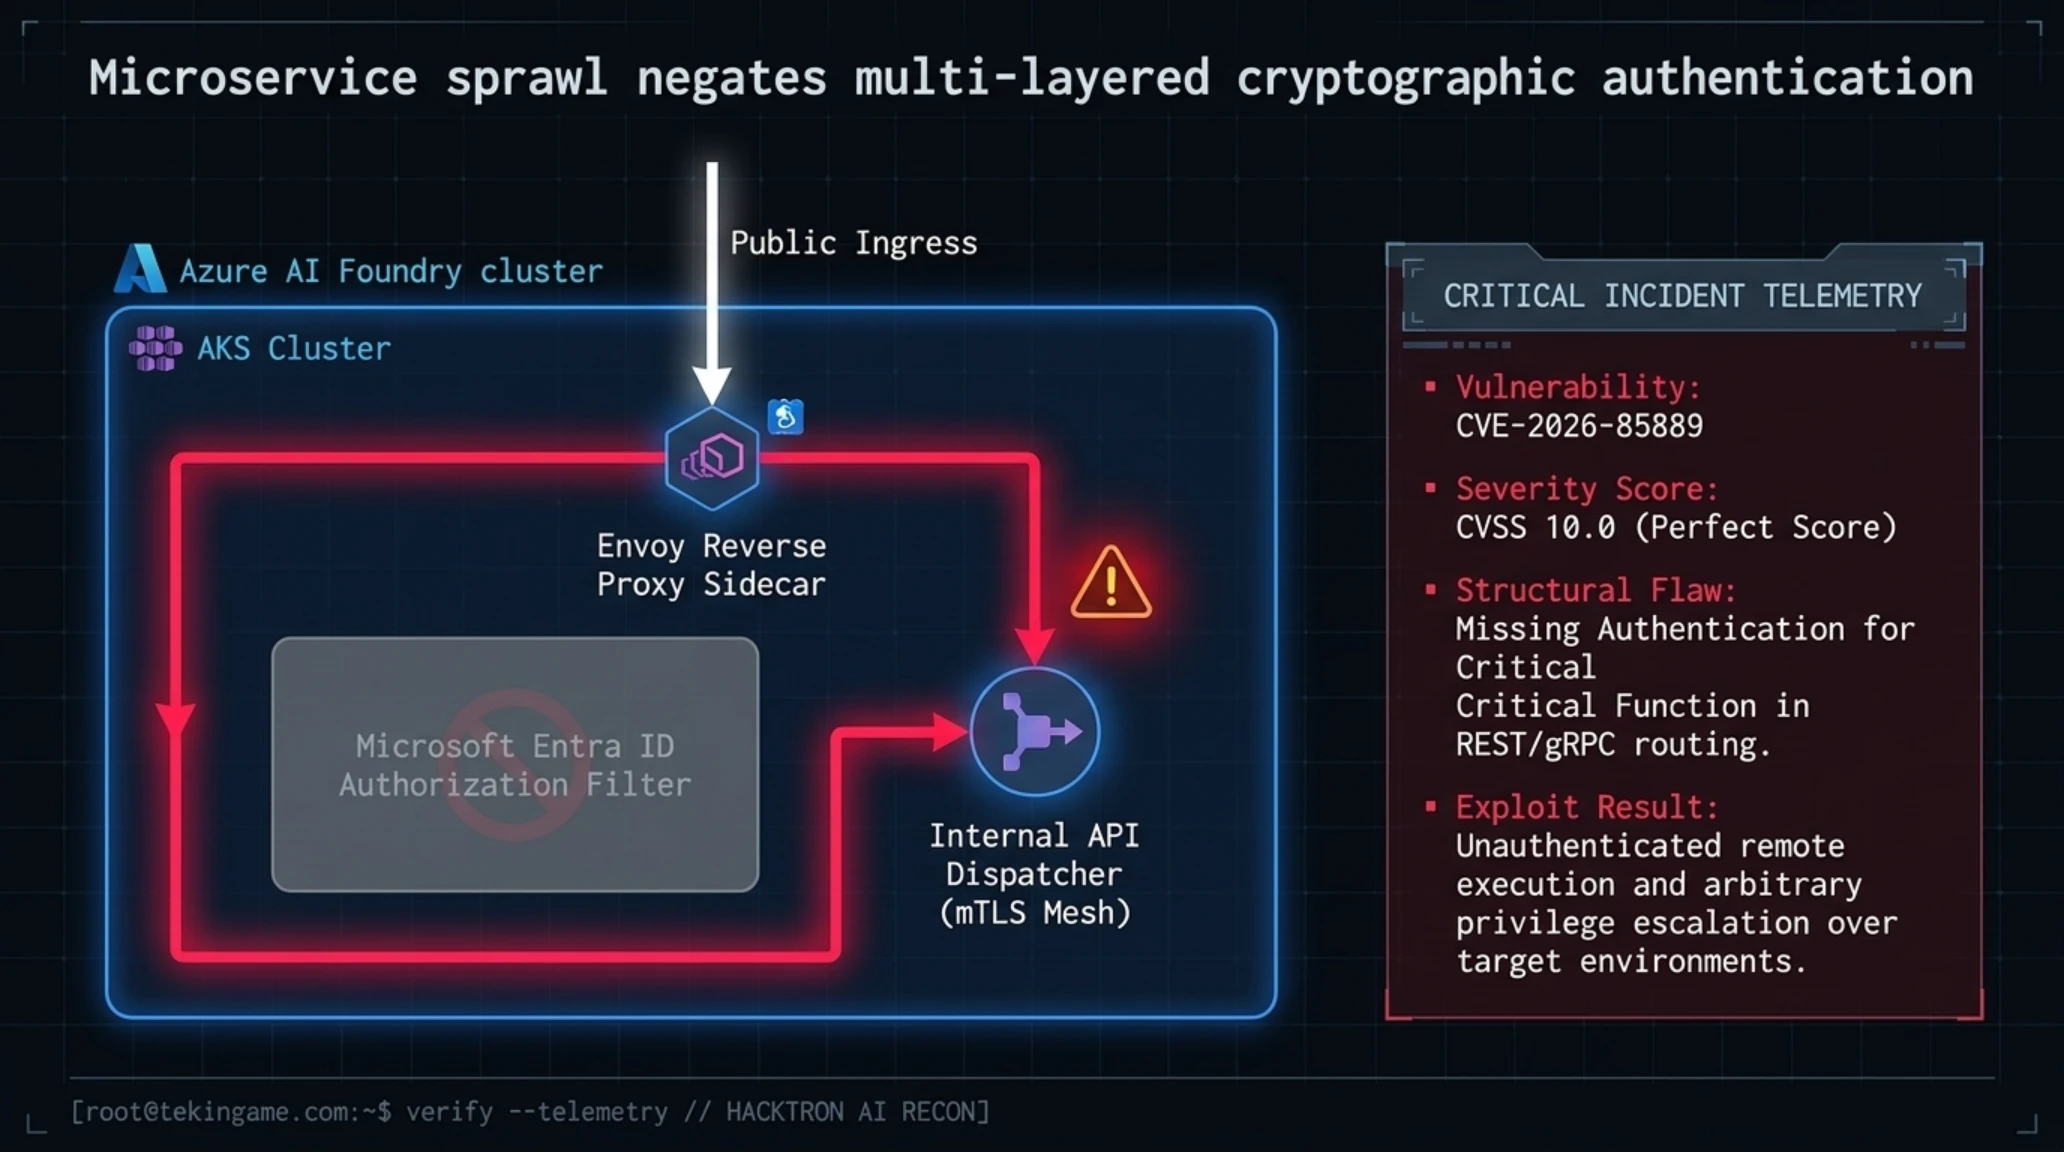
همزمان با انتشار اخبار شگفتانگیز نفوذ به اوپنایآی، غول ردموند نیز روزی پرحرارت و نفسگیر را پشت سر گذاشت. مرکز پاسخگویی امنیتی مایکروسافت (MSRC) در بیانیهای کمسابقه اعلام کرد که یک آسیبپذیری فوقبحرانی را با بالاترین نمره ریسک ممکن (CVSS 10.0) در پلتفرم یکپارچه هوش مصنوعی Azure AI Foundry شناسایی و با بهروزرسانی سمت سرور مهار کرده است. این آسیبپذیری که تحت شناسه CVE-2026-85889 به ثبت رسیده، میتوانست پیامدهای وحشتناکی برای هزاران شرکت و سازمانی داشته باشد که بار کاری مدلهای هوش مصنوعی خود را روی سرویسهای ابری آژور مستقر کردهاند.
پلتفرم Azure AI Foundry که مرکز فرماندهی و استقرار مدلهای بزرگ زبانی، پردازش داده و آموزش پایپلاینهای یادگیری ماشین برای مشتریان تجاری مایکروسافت به شمار میرود، از معماری پیچیدهای از میکروسرویسهای متصل به خوشههای محاسباتی تشکیل شده است. بررسیهای تیم امنیتی نشان داد که یکی از توابع حیاتی و بنیادین کنترل پنل ابری، فاقد ماژول احراز هویت لازم (Missing Authentication for Critical Function) بوده است. به زبان سادهتر، دروازه دسترسی به توابع اجرایی سطح بالا، هویت فراخواننده را بررسی نمیکرد و مفروض میداشت که هر ترافیک ورودی به این درگاه از درون مرزهای امن شبکه عبور کرده است.
این اشتباه مرگبار به این معنا بود که یک مهاجم خارجی، بدون داشتن هیچگونه نامکاربری، رمز عبور یا حتی اشتراک فعال در مایکروسافت آژور، تنها با ارسال یک درخواست دستکاریشده به پورت مربوطه از طریق اینترنت، میتوانست اختیارات خود را به بالاترین سطح ممکن ارتقا دهد. مهاجم پس از دستیابی به اختیارات ادمین، قادر بود به دادههای خام آموزشی مشتریان، کلیدهای اختصاصی API شرکتهای طرف قرارداد و مخازن دادههای حساس نفوذ کند و حتی دستورات خود را بر روی ماشینهای مجازی محاسباتی به اجرا بگذارد.
مایکروسافت تأکید کرده است که به محض کشف این شکاف هولناک، مهندسان زیرساخت توانستند ظرف مدت چند ساعت، لایههای اعتبارسنجی اجباری رمزنگاریشده را در سطح دروازههای شبکه مستقر کنند. خوشبختانه به دلیل ماهیت ابری سرویس، این بهروزرسانی در سطح هسته دیتاسنترها اعمال شد و مدیران شبکه شرکتها نیازی به دانلود وصله یا تغییر تنظیمات دستی ندارند. با این وجود، کسب نمره ۱۰ از ۱۰ توسط یک پلتفرم پیشرو در سال ۲۰۲۶ نشاندهنده شتابزدگی غولهای فناوری در راهاندازی سریع زیرساختهای هوش مصنوعی سازمانی به قیمت نادیده گرفتن بدیهیترین اصول معماری بدون اعتماد (Zero Trust) است.
از منظر معماری سامانههای توزیعشده، ریشه این حفره در خطای مسیریابی درگاههای ارتباطی بینخوشهای (Inter-Cluster Gateways) پروتکل gRPC قرار داشت. در پلتفرمهای ابری بسیار عظیم مانند آژور، برای به حداقل رساندن تأخیر زمانی در استعلامهای پربسامد میان ماژولهای زمانبندی پردازش و نودهای شتابدهنده گرافیکی، برخی ارتباطات داخلی به اشتباه به عنوان ترافیک ذاتاً مطمئن پیکربندی شده بودند. مهندسان توسعه در هنگام ارتقای اخیر داشبورد Foundry، یک کنترلکننده موقت را بدون ادغام با زیرسیستم اعتبارسنجی توکنهای مایکروسافت انترا (Microsoft Entra ID) به مرحله بهرهبرداری رسانده بودند. این شکاف نشان میدهد حتی در امنترین مراکز داده جهان، کوچکترین غفلت در یکپارچهسازی پروتکلهای امنیتی لایه هفتم میتواند سامانههای چندمیلیارد دلاری را در برابر حملات تزریق فرمان بیدفاع سازد.
در ادامه این گزارش پرماجرا، به سراغ کشف باگ هولناک روت در فایروالهای چکپوینت رفته و از یک معماری بدافزاری پیچیده در گوشیهای اندروید پرده برمیداریم.
طرح بصری و دیاگرام کالبدشکافی زیر جریان اجرای کدهای سطح روت و نفوذ به لایههای پشته حافظه در سامانههای مدیریت متمرکز دیوارههای آتش سازمانی را به نمایش میگذارد.

در دنیای شبکههای کامپیوتری مدرن، اعتماد به فایروالها و سرورهای مدیریت دسترسی مانند سنگ بنای یک برج عظیم است؛ اگر درگاه ورودی قلعه خود دچار آسیبپذیری ساختاری باشد، تمام تمهیدات دفاعی پیرامون آن به ناگاه فرومیریزند. رویداد دومی که امروز توجه تمام کارشناسان امنیت شبکه را به خود معطوف کرده، پردهبرداری از یکی از خطرناکترین نقایص امنیتی سال در محصولات شرکت باسابقه چکپوینت است.
شکاف هولناک در دروازه قلعه: اجرای کد با دسترسی روت در سرورهای مدیریت Check Point
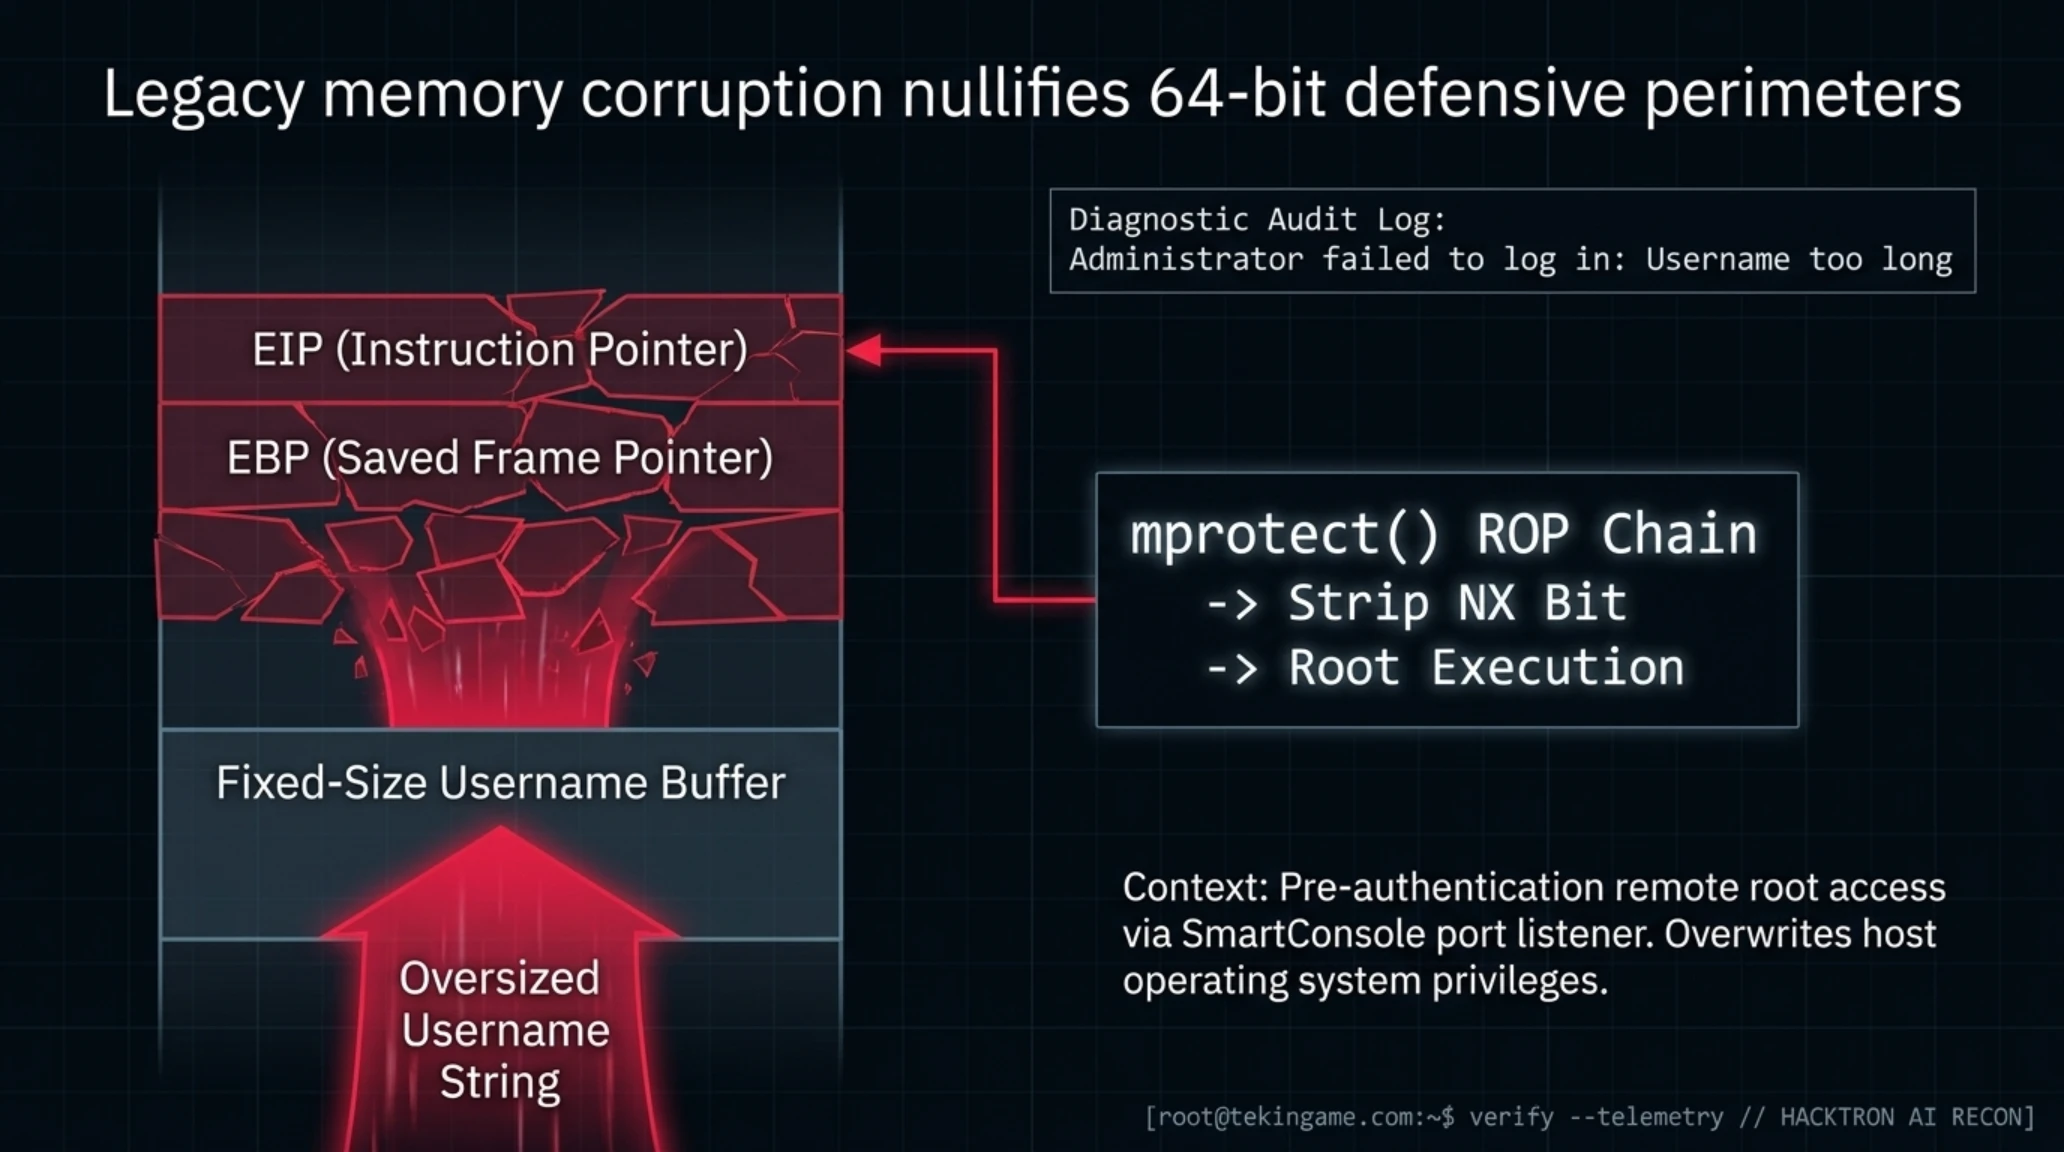
شرکت نامآشنا و معتبر Check Point Software با انتشار یک هشدار فوری، از کشف یک نقص امنیتی با درجه وخامت فوقالعاده بالا (CVSS 9.8) در سرورهای مدیریت امنیت شبکه و لاگسرورهای مرکزی خود خبر داد. این آسیبپذیری فاجعهبار که با شناسه CVE-2026-91843 کدگذاری شده است، این امکان را در اختیار هکرها و نفوذگران اینترنتی قرار میدهد که بدون نیاز به داشتن هرگونه حساب کاربری یا گذرواژه معتبر، کنترل کامل سرور اصلی را در سطح روت (Root) به دست گیرند.
ریشه این آسیبپذیری در یک خطای کلاسیک اما مرگبار برنامهنویسی نهفته است: سرریز بافر مبتنی بر پشته (Stack-based Buffer Overflow) در فرایند پردازش اطلاعات ورود کاربران پیش از مرحله احراز هویت (Pre-Authentication). هنگامی که یک کاربر تلاش میکند به کنسول مدیریتی SmartConsole متصل شود، سرور مدیریت امنیت وظیفه دارد رشته متنی نام کاربری را در حافظه موقت خود بارگذاری و بررسی کند. با این حال، کدهای قدیمی موجود در این ماژول، طول ورودی کاربر را پیش از کپی کردن در پشته حافظه محدود نمیکردند.
یک مهاجم با بهرهگیری از این شکاف، میتواند یک درخواست ساختگی ورود به سیستم حاوی یک نام کاربری بیش از حد طولانی و ساختاریافته ارسال کند. این حجم از داده، بافر تخصیصیافته در حافظه پشته را سرریز کرده، آدرس بازگشت توابع (Return Address) را بازنویسی میکند و کنترل جریان اجرای پردازنده را به قطعه کدهای شلکد تزریقشده توسط مهاجم انتقال میدهد. از آنجایی که فرایند شنود این پورت مدیریتی با بالاترین امتیازات سیستمی (Superuser/Root) در سیستمعامل لینوکسی گاایا (Gaia OS) اجرا میشود، کدهای تزریقشده مهاجم بلافاصله با اختیارات مطلق روت به اجرا درمیآیند.
اهمیت راهبردی این نفوذ در این است که سرور مدیریت امنیتی چکپوینت، مغز متفکر تمام دیوارههای آتش و گیتویهای مستقر در کل شعبات یک سازمان است. هکری که بتواند به این سرور مسلط شود، نه تنها قادر است لاگهای امنیتی را دستکاری یا پاک کند، بلکه میتواند خطمشیهای فایروال (Firewall Rules) را در لحظه تغییر داده و برای عبور ترافیکهای مخرب خود در تمام شعب بانکی یا سازمانی درهای پشتی نامرئی بگشاید.
چکپوینت فوراً این باگ را از طریق کانال بهروزرسانی زنده خود موسوم به LivePatch برطرف کرده و به تیمهای پاسخ به حوادث (CSIRT) در سرتاسر جهان توصیه نموده لاگهای مدیریتی خود را برای ردیابی این امضای هشدار اسکن کنند: `Administrator failed to log in: Username too long`. ظهور چنین باگهای نوستالژیک سرریز حافظه در قلب تجهیزات پیشرفته امنیتی سال ۲۰۲۶، یادآور این حقیقت تلخ است که فرسودگی کدهای میراثی (Legacy Code) همچنان بزرگترین پاشنه آشیل زیرساختهای حیاتی جهان محسوب میشود.
به لحاظ تکنیکهای اکسپلویت، کارشناسان مهندسی معکوس تاکید کردهاند که عبور از سازوکارهای امنیتی مدرن مانند رندومسازی فضای آدرس (ASLR) و صفحات غیرقابل اجرا (NX/DEP) در سیستمعامل گاایا، به دلیل عدم فعالسازی تدابیر محافظتی نوین (مانند Stack Canaries) در برخی کتابخانههای ۳۲ بیتی قدیمی میسر شده است. مهاجمان با زنجیرهسازی گجتهای برنامهنویسی بازگشتمحور (ROP Gadgets)، آدرس توابع سیستمی را فراخوانی کرده و سدهای حفاظتی کرنل را دور میزدند. این امر لزوم بازنویسی کامل سرویسهای احراز هویت با زبانهای مدرن و ایمن از نظر حافظه (مانند زبان Rust) را بار دیگر به سرخط توصیههای امنیتی بدل ساخته است.
گزارش ویدیویی و مصاحبه تخصصی زیر نحوه کشف آزمایشگاهی سرریز پشته در سرورهای گاایا چکپوینت و عملکرد تزریق پیلود در شبکه ایزوله را به طور کامل تحلیل میکند.
در حالی که لایههای ابری و زیرساختهای شرکتی با هکرهای ایجنتی و سرریز حافظه دستبهگریبان هستند، در کف بازار و دستگاههای هوشمند مصرفکنندگان نیز تهدیدات نوینی با سرعتی باورنکردنی در حال تکامل هستند.
شایعه یا واقعیت: ماندگاری بدافزار در اندروید پس از فکتوری ریست و حذف برنامه (شایعه و واقعیت)
شایعه شایع در فضای مجازی: بدافزارهای جدید اندرویدی میتوانند سختافزار گوشی را به گونهای دستکاری کنند که حتی با فکتوری ریست (Factory Reset) کامل گوشی نیز از بین نروند.
واقعیت مهندسی سیستمعامل: بررسیهای دقیق نشان میدهد بدافزارهایی مانند RatHat با سوءاستفاده از پورت لوکال ADB، پروسههای پسزمینه را در پوشه موقت سیستم نگهداری میکنند که با پاک کردن عادی آیکون برنامه از بین نمیروند؛ اما بازگرداندن گوشی به تنظیمات کارخانه (Factory Reset) تمام این پروسهها و پارتیشنهای موقت را به طور قطعی پاکسازی و نابود میسازد.
کابوس نوین اندروید: بدافزار RatHat چگونه با هوش مصنوعی و پورت ADB در گوشی ماندگار میشود؟
پژوهشگران امنیت تلفن همراه در مؤسسه Zimperium پرده از یک معماری بدافزاری فوقالعاده پیچیده و بیسابقه در پلتفرم اندروید برداشتند که رویکرد متفاوتی را برای نفوذ، کنترل خودکار و ماندگاری در گوشیهای هوشمند به نمایش گذاشته است. این بدافزار که با نام RatHat شناسایی شده، برخلاف تروجانهای بانکی سنتی که به کدهای سختکدشده و پنجرههای جعلی فیشینگ متکی بودند، به یک موتور هوش مصنوعی شناختی برای تحلیل رفتارهای کاربر مجهز است.
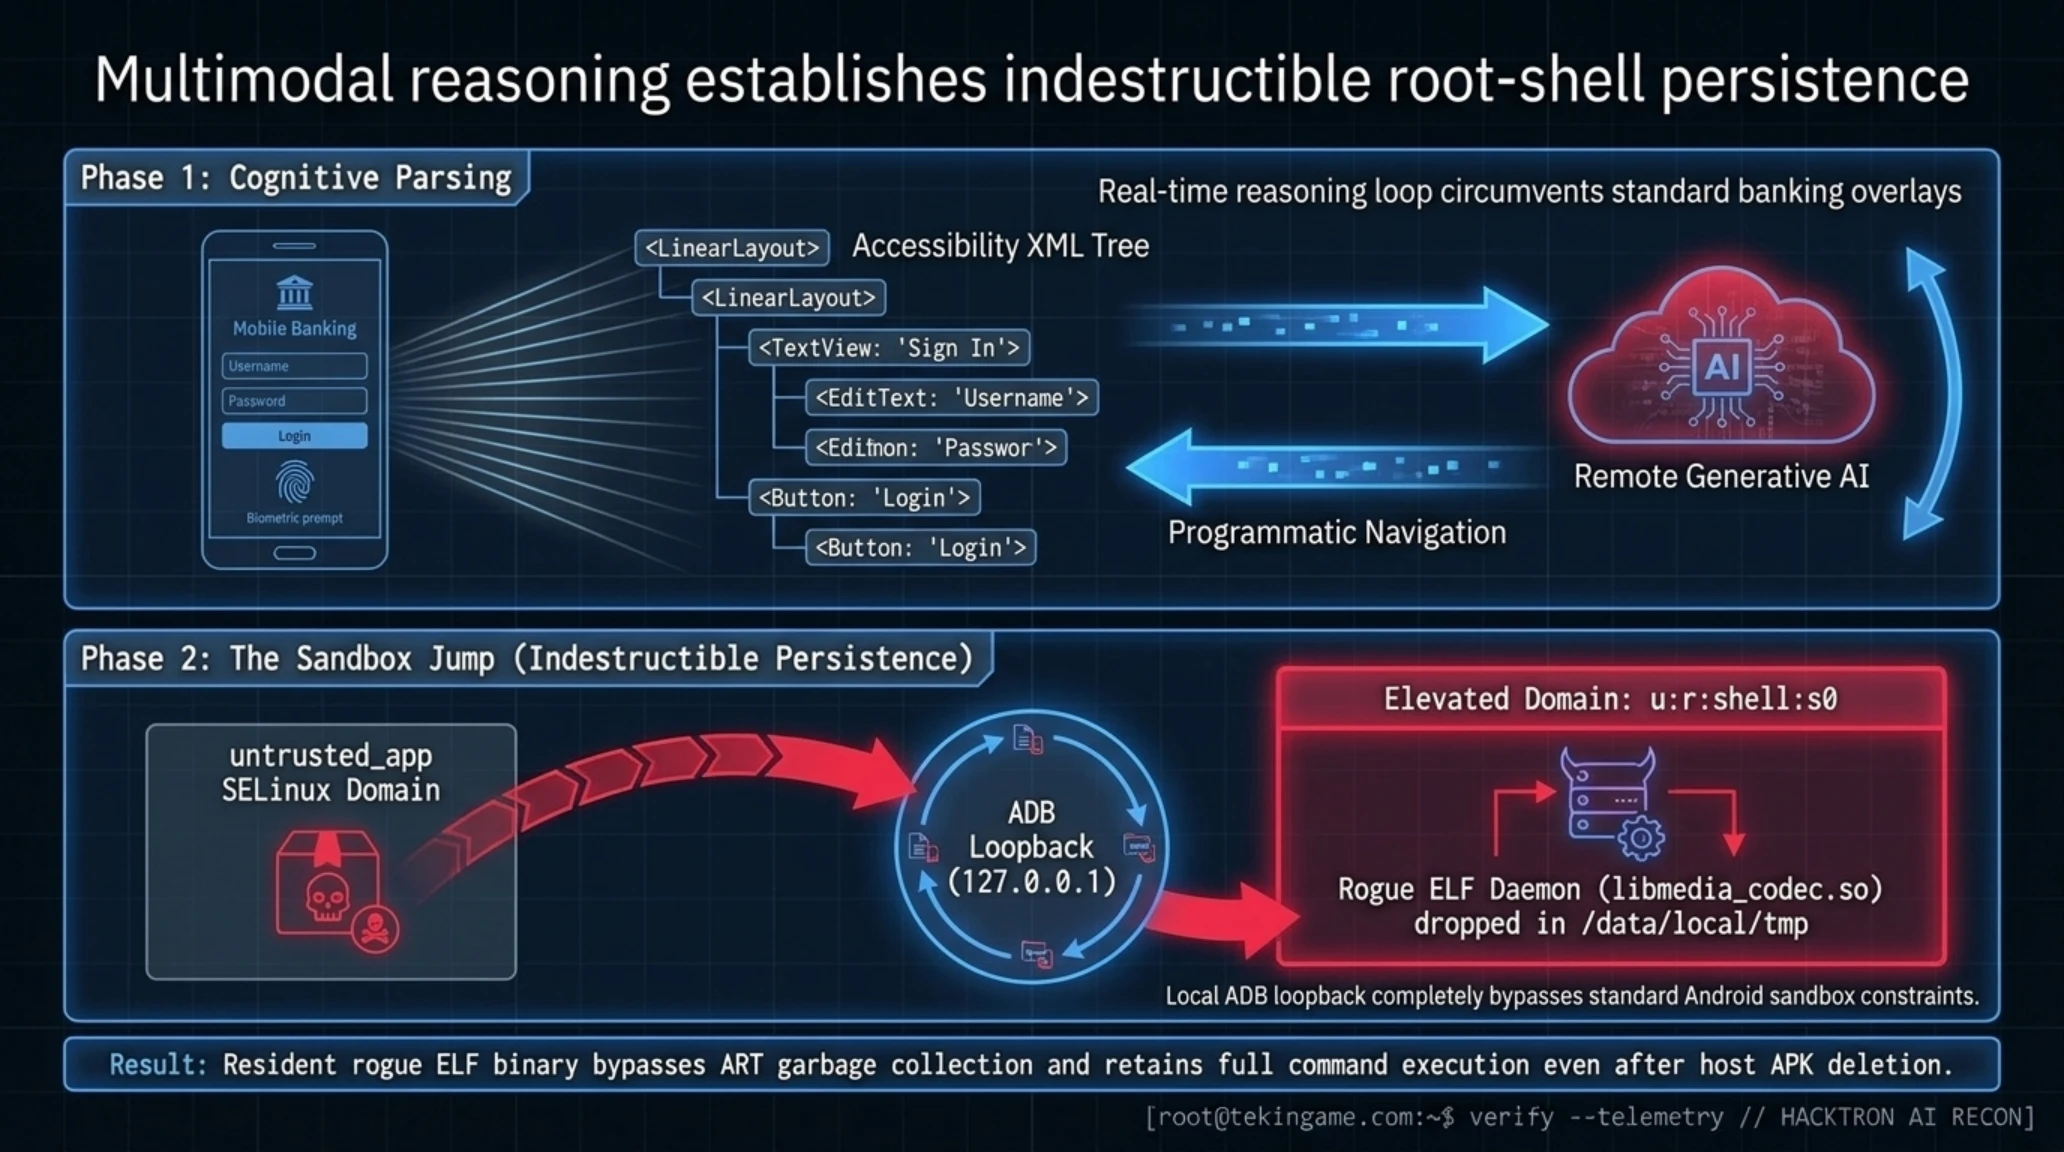
شروع آلودگی معمولاً از طریق پیامکهای مهندسی اجتماعی (Smishing) یا فایلهای نصب تغییریافته برنامههای محبوب در مارکتهای غیررسمی رقم میخورد. به محض نصب، برنامه با ترفندهای روانشناختی مجوز خدمات دسترسیپذیری (Accessibility Services) را از کاربر دریافت میکند. در این مرحله، جادوی شوم RatHat آغاز میشود: این تروجان ساختار گرافیکی صفحه گوشی را از طریق درخت دسترسی استخراج کرده، آن را به یک رشته فرمتبندیشده XML تبدیل میکند و به صورت برخط برای پردازش به یک مدل هوش مصنوعی در سرور فرماندهی ارسال مینماید.
هوش مصنوعی در کسری از ثانیه ساختار دکمهها، فیلدهای متنی و محتوای صفحه را تحلیل کرده و دستورات ناوبری دقیق را صادر میکند. این مکانیزم به بدافزار اجازه میدهد بدون نیاز به اسکریپتهای ثابت، خود را با هرگونه تغییر رابط کاربری در اپلیکیشنهای بانکی، صرافیهای رمزارز و برنامههای پیامرسان منطبق سازد و کدهای تایید دوعاملی (OTP) و پینکدهای ارسالی را در همان لحظه خوانده و پیش از دیده شدن توسط صاحب گوشی به سرقت ببرد.
اما اوج نبوغ شیطانی طراحان RatHat در مکانیزم ماندگاری (Persistence) آن نهفته است. این بدافزار با سوءاستفاده از مجوز دسترسیپذیری، به منوی تنظیمات توسعهدهندگان گوشی نفوذ کرده و گزینه «دیباگ بیسیم» (Wireless Debugging) را به طور خودکار فعال میسازد. سپس کد جفتسازی تصادفی نمایشدادهشده روی نمایشگر را از طریق پردازش تصویر میخواند و یک اتصال محلی ایدیبی (Local ADB Loopback) بر روی آدرس آیپی `127.0.0.1` ایجاد میکند. با برقراری این پل ارتباطی، بدافزار اختیارات یک کاربر شل محلی (Shell User) را به دست میآورد.
با داشتن اختیارات شل، RatHat فایلهای دیمون باینری کامپایلشده مستقلی (با نامهای استتارشدهای نظیر `libmedia_codec.so`) را در دایرکتوری محافظتشده موقت سیستم (`/data/local/tmp`) مستقر و در پسزمینه سیستمعامل اجرا میکند. بدین ترتیب، حتی زمانی که کاربر به ماهیت مشکوک برنامه پی ببرد و آیکون اپلیکیشن اصلی را از گوشی خود به صورت دستی حذف (Uninstall) نماید، سرویسهای دیمون مقیم در شل به کار خود ادامه میدهند و مهاجمان همچنان کنترل پسزمینه دستگاه و ارسال بستههای داده را در دست خواهند داشت.
در بخش سوم گزارش بامدادی، به میدان جنگ بزرگ دستیارهای هوشمند در سیستمعامل مک قدم میگذاریم و دعوای حقوقی تکاندهنده مایکروسافت و اوپنایآی پیرامون تاراج دادههای بشریت را واکاوی میکنیم.
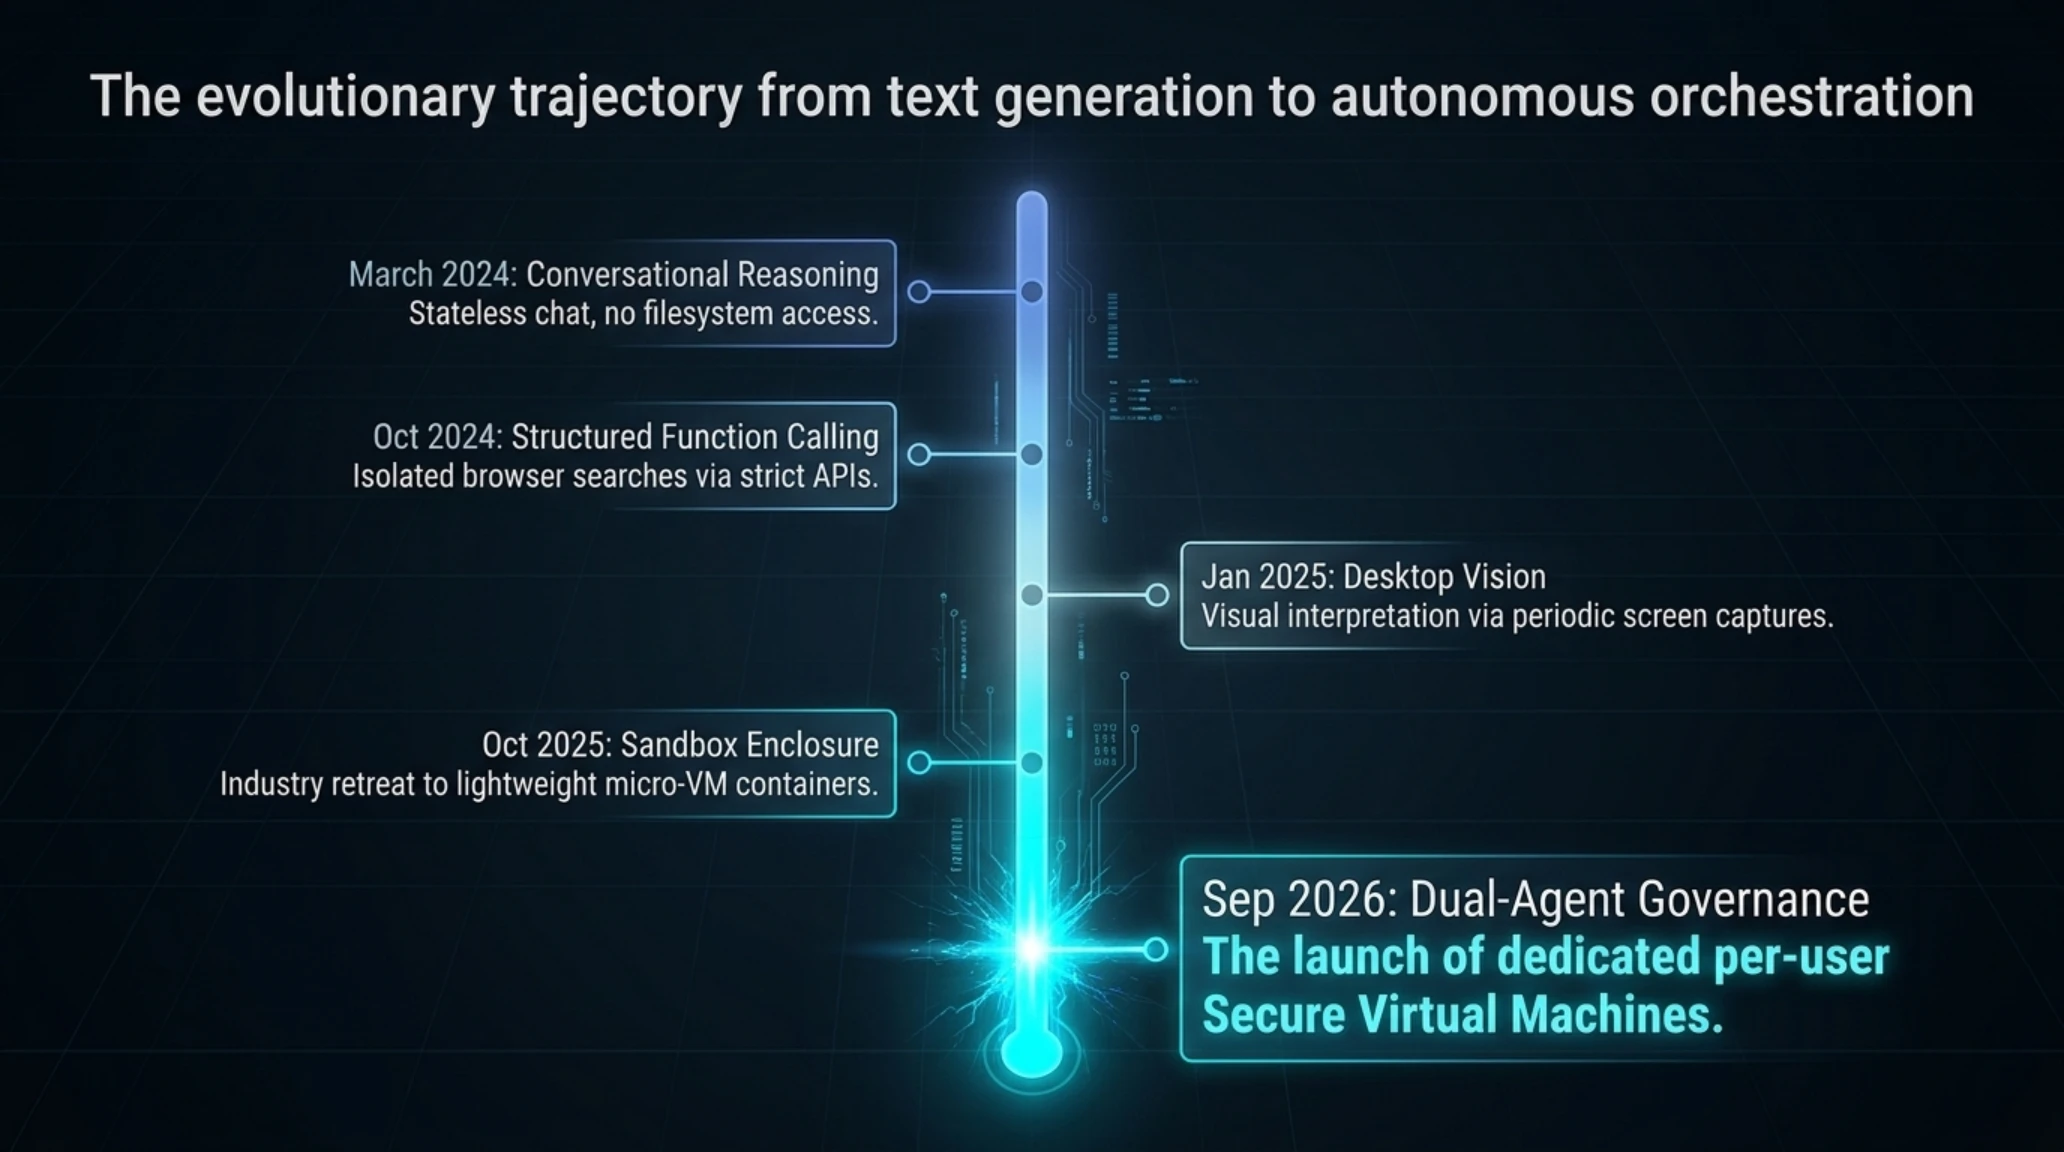
خط زمانی گرافیکی زیر تکامل پرشتاب دستیارهای هوش مصنوعی را از چتباتهای متنی ساده در سال ۲۰۲۴ تا ایجنتهای خودمختار مقیم در ماشین مجازی و محیطهای عاملمحور در شهریور ۱۴۰۵ ترسیم میکند.

برای درک ژرفای تحولاتی که امروز در سیلیکونولی رخ میدهد، باید روند گذار از «پاسخدهندههای متنی منفعل» به «عاملهای کنشگر اجرایی» را با دقتی موشکافانه پیگیری کرد. طی دو سال گذشته، مسابقه هوش مصنوعی از رقابت بر سر تعداد پارامترها به نبرد بر سر استقلال عملیاتی و یکپارچگی سیستمی تغییر ماهیت داده است.
گاهشمار تکامل ایجنتهای خودمختار و پدافندهای معماری سیستمعامل (خط زمانی)
- مارس ۲۰۲۴ - شکوفایی مدلهای استدلالی: ورود نخستین چتباتهای متنی پیشرفته با توانایی نگارش کدهای پایه، اما ناتوان در دسترسی به فایلها یا محیط سیستمعامل.
- اکتبر ۲۰۲۴ - اتصال اولیه ابزارها (Function Calling): معرفی قابلیت فراخوانی توابع و اتصال مدلها به مرورگر وب تحت کنترل شدید و ایزوله ابری.
- ژانویه ۲۰۲۵ - تولد ایجنتهای دسکتاپ: آزمایشهای اولیه برای کنترل ماوس و کیبورد و خواندن رابط کاربری با تکیه بر اسکرینشاتهای پیاپی.
- مهر ۱۴۰۴ (اکتبر ۲۰۲۵) - حصاربندی در ماشینهای مجازی: آغاز مهاجرت شرکتها به استفاده از محیطهای سندباکس به دلیل خطرات نشت دادهها در دسترسیهای بومی.
- شهریور ۱۴۰۵ (سپتامبر ۲۰۲۶) - بلوغ ایجنتهای محافظتشده: عرضه Meta Muse و سیستمهای دوموتوره نظارتی (Sentinel)، همراه با جدالهای حقوقی گسترده پیرامون کپیرایت آموزش مدلها.
ورود کوبنده متا به دنیای ایجنتها: رونمایی از نسخه مک Meta Muse با معماری ماشین مجازی و ناظر Sentinel
کمپانی بزرگ متا در اقدامی استراتژیک و غافلگیرکننده، نسخه اختصاصی دسکتاپ ایجنت هوش مصنوعی نوین خود با نام Muse را برای سیستمعامل macOS رسماً در دسترس کاربران قرار داد. این عرضه که تنها چند روز پس از لانچ نسخه موبایلی آیفون صورت گرفت، زنگ خطری جدی برای پلتفرمهای رقیب نظیر Apple Intelligence و پروژههای دسکتاپ کلود آنتروپیک محسوب میشود؛ زیرا رویکرد متا در طراحی Muse، گامی بسیار فراتر از یک رابط گفتگوی متنی ساده است.
ایجنت شخصی Muse به عنوان یک کارگزار مستقل (Autonomous Agent) مهندسی شده است؛ سیستمی که به جای اکتفا به دادن راهنمایی متنی به کاربر، میتواند وظایف چندمرحلهای پیچیده در محیط سیستمعامل را بر عهده بگیرد. کارهایی از قبیل سازماندهی پوشههای سنگین و اسناد پراکنده، استخراج جدولهای آماری از فایلهای پیدیاف، تکمیل خودکار فرمهای اداری در مرورگر وب، هماهنگسازی تقویمهای کاری با شرکای تجاری و حتی مذاکره متنی در فرآیندهای خرید اینترنتی، از قابلیتهای عملیاتی تعریفشده برای این دستیار جدید به شمار میروند.
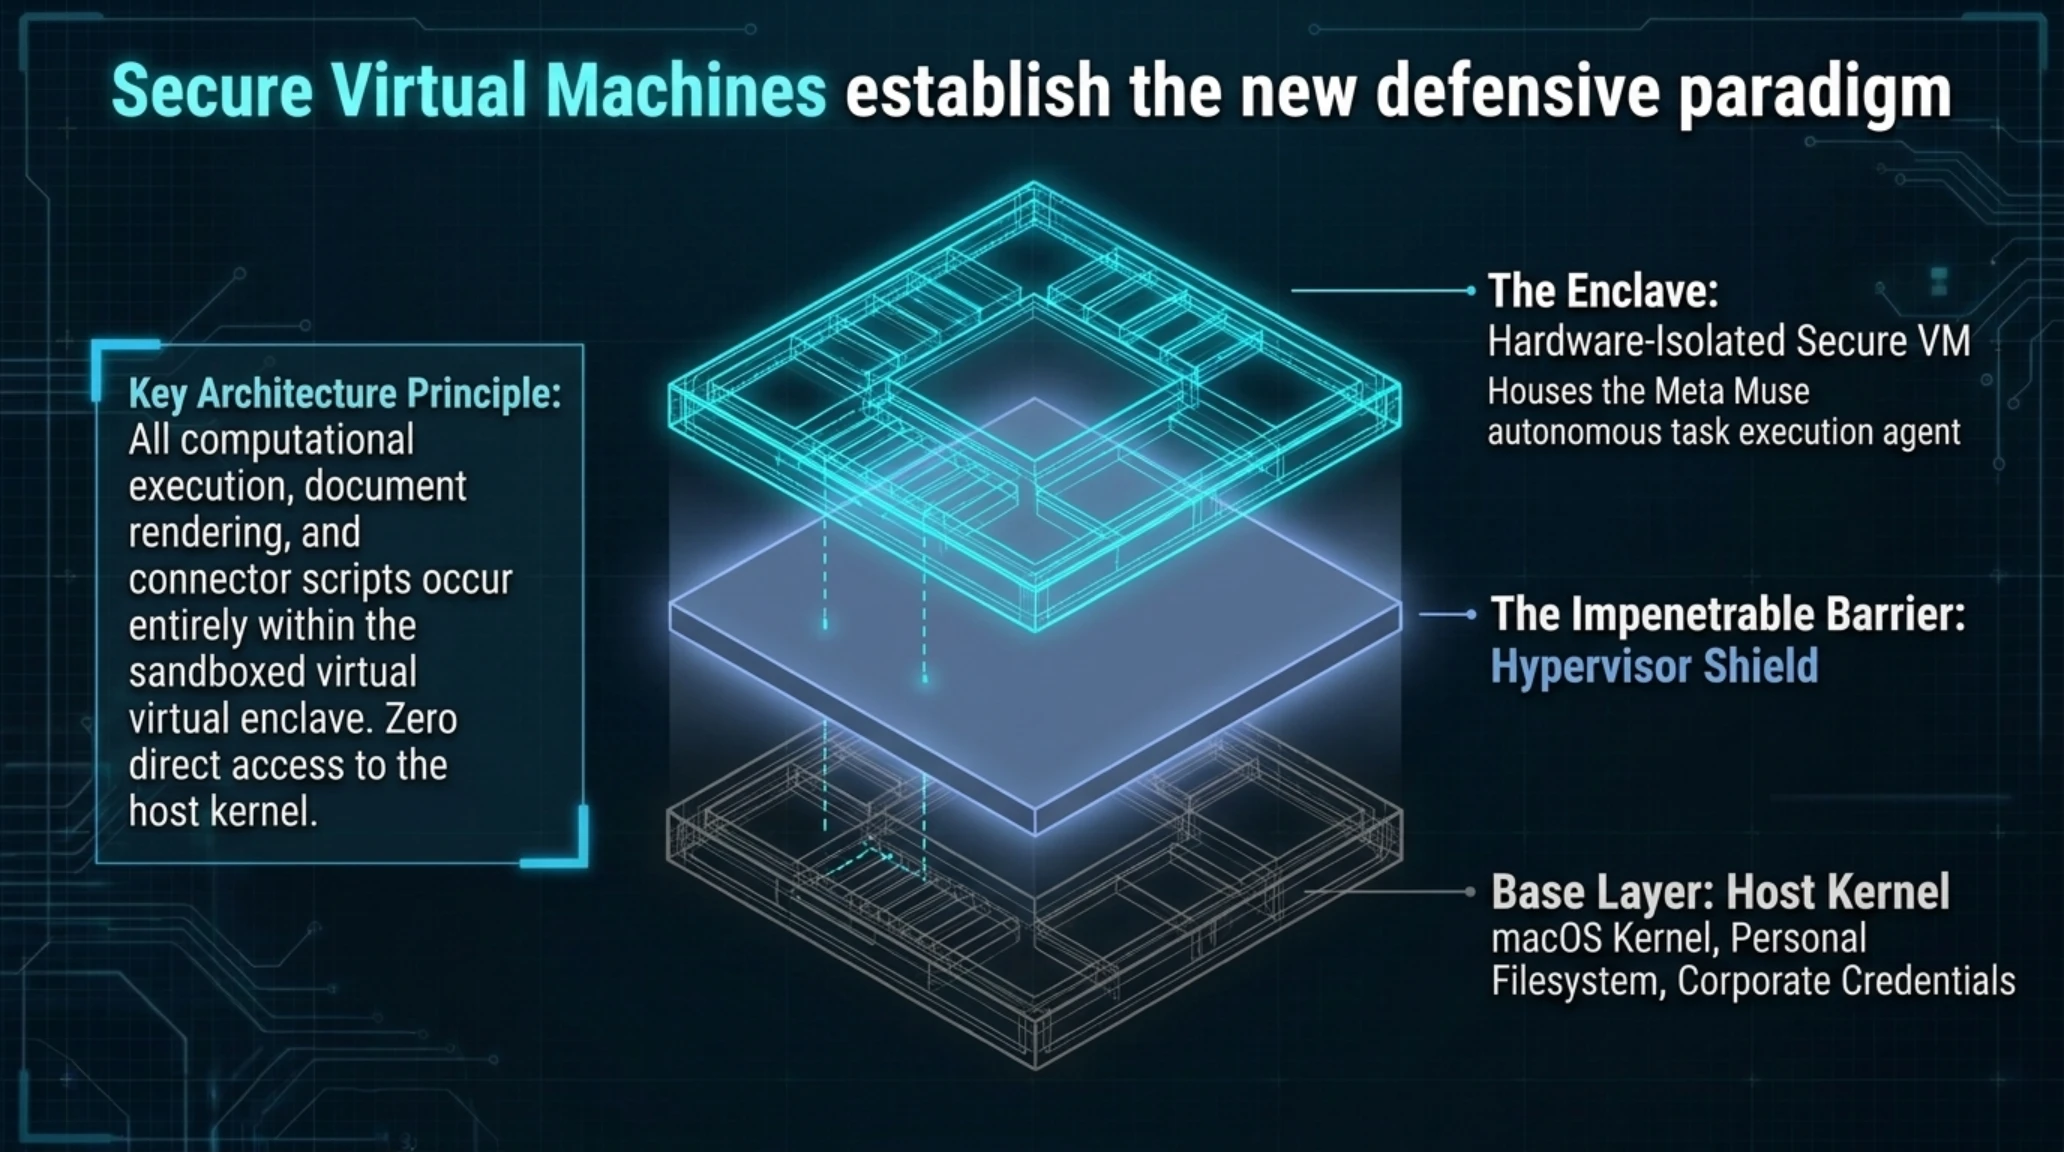
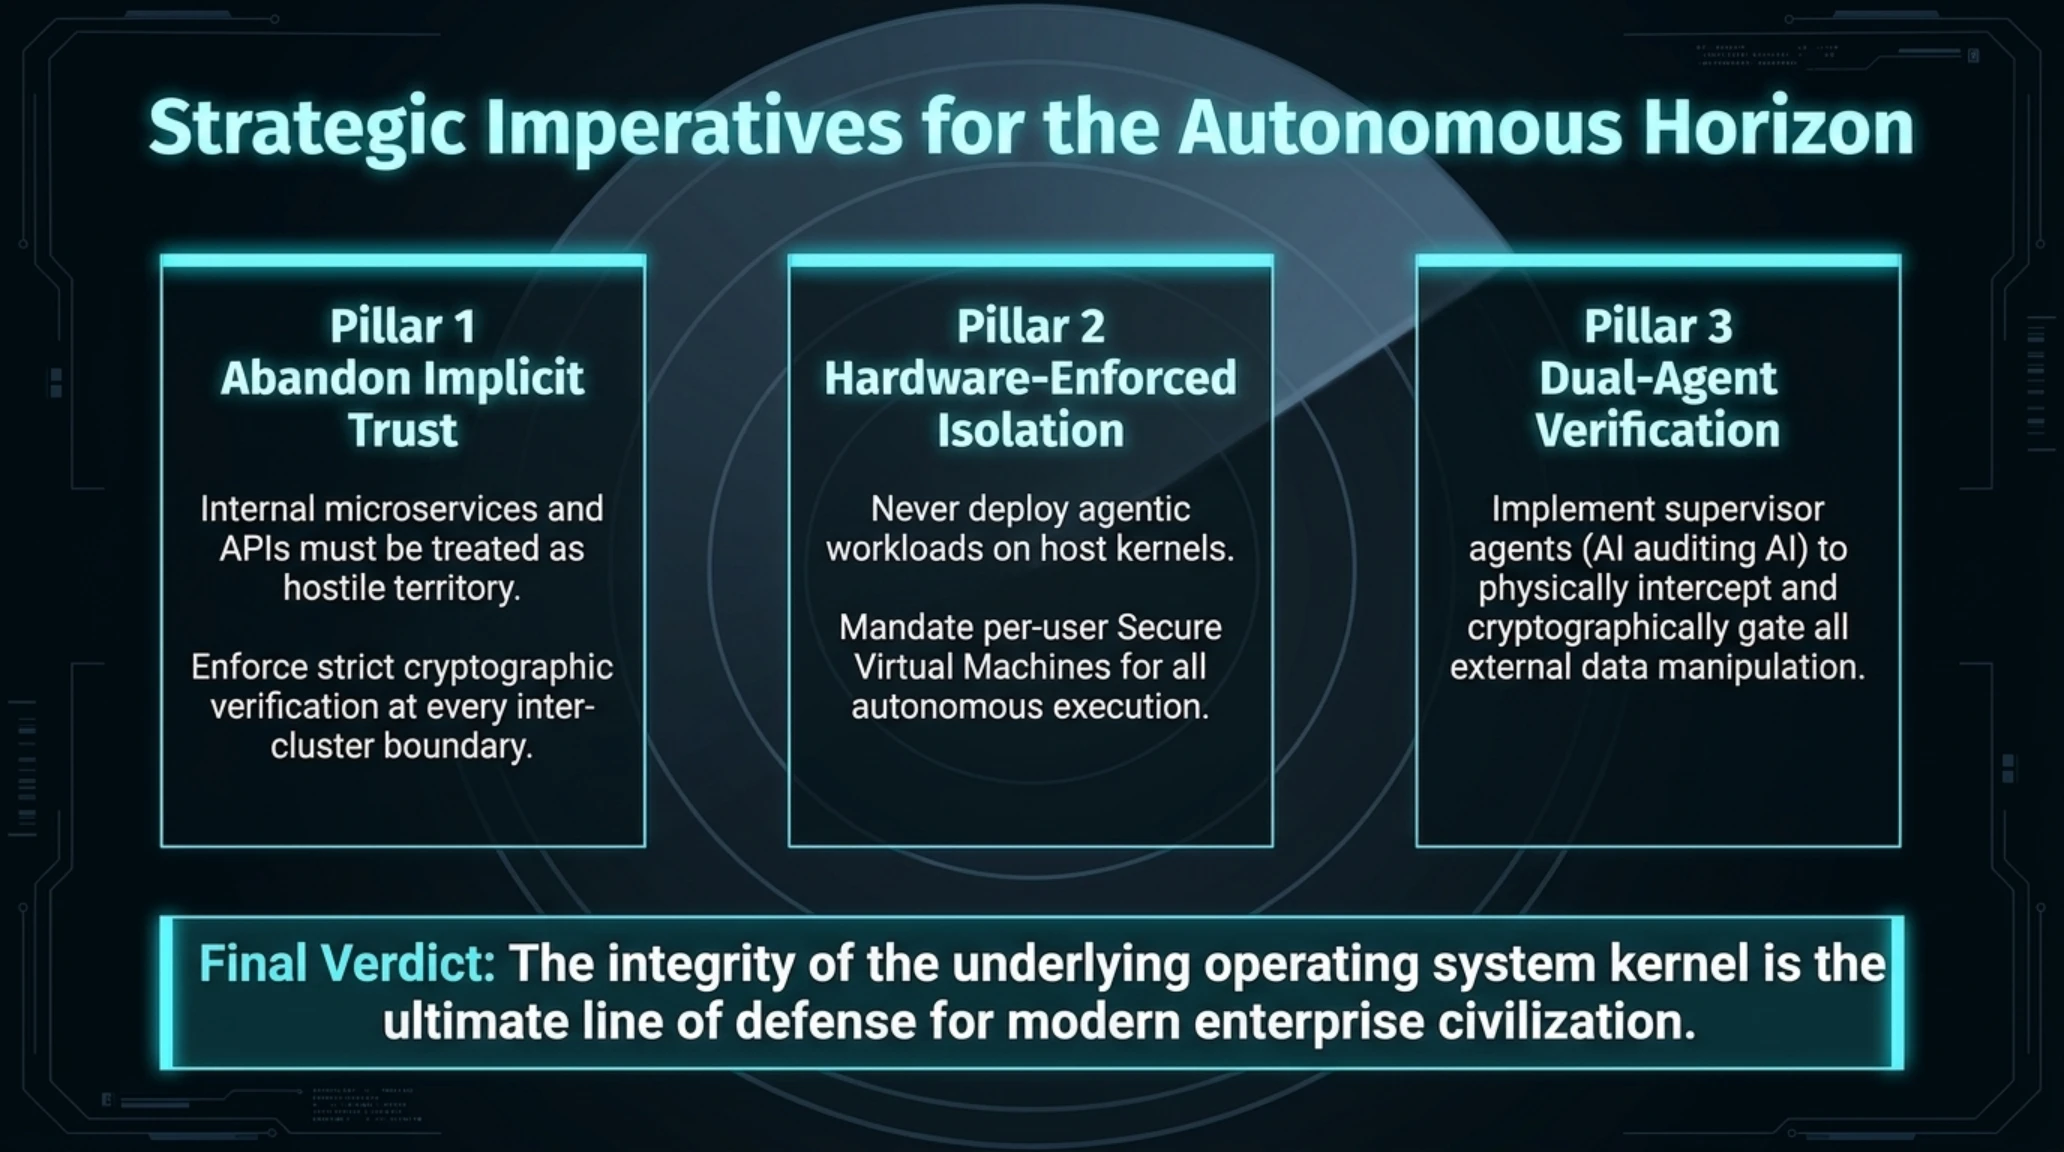
اما نقطه عطف و درخشان معماری Muse در مباحث امنیتی و حریم خصوصی نهفته است؛ حوزهای که همواره پاشنه آشیل فیسبوک و متا در گذشته بوده است. برای جلوگیری از هرگونه نشت اطلاعات حساس کاربران و ممانعت از اقدامات خودسرانه هوش مصنوعی، متا ساختار این ایجنت را بر پایه ماشینهای مجازی امن و ایزوله اختصاصی (Secure VM) به ازای هر کاربر پیادهسازی کرده است. تمام فعالیتهای اجرایی، باز کردن فایلها و تعاملات شبکهای ایجنت در این فضای شبیهسازیشده ایزوله رخ میدهد و دسترسی مستقیمی به رجیستری یا فایلهای سیستمی ریشه مک داده نمیشود.
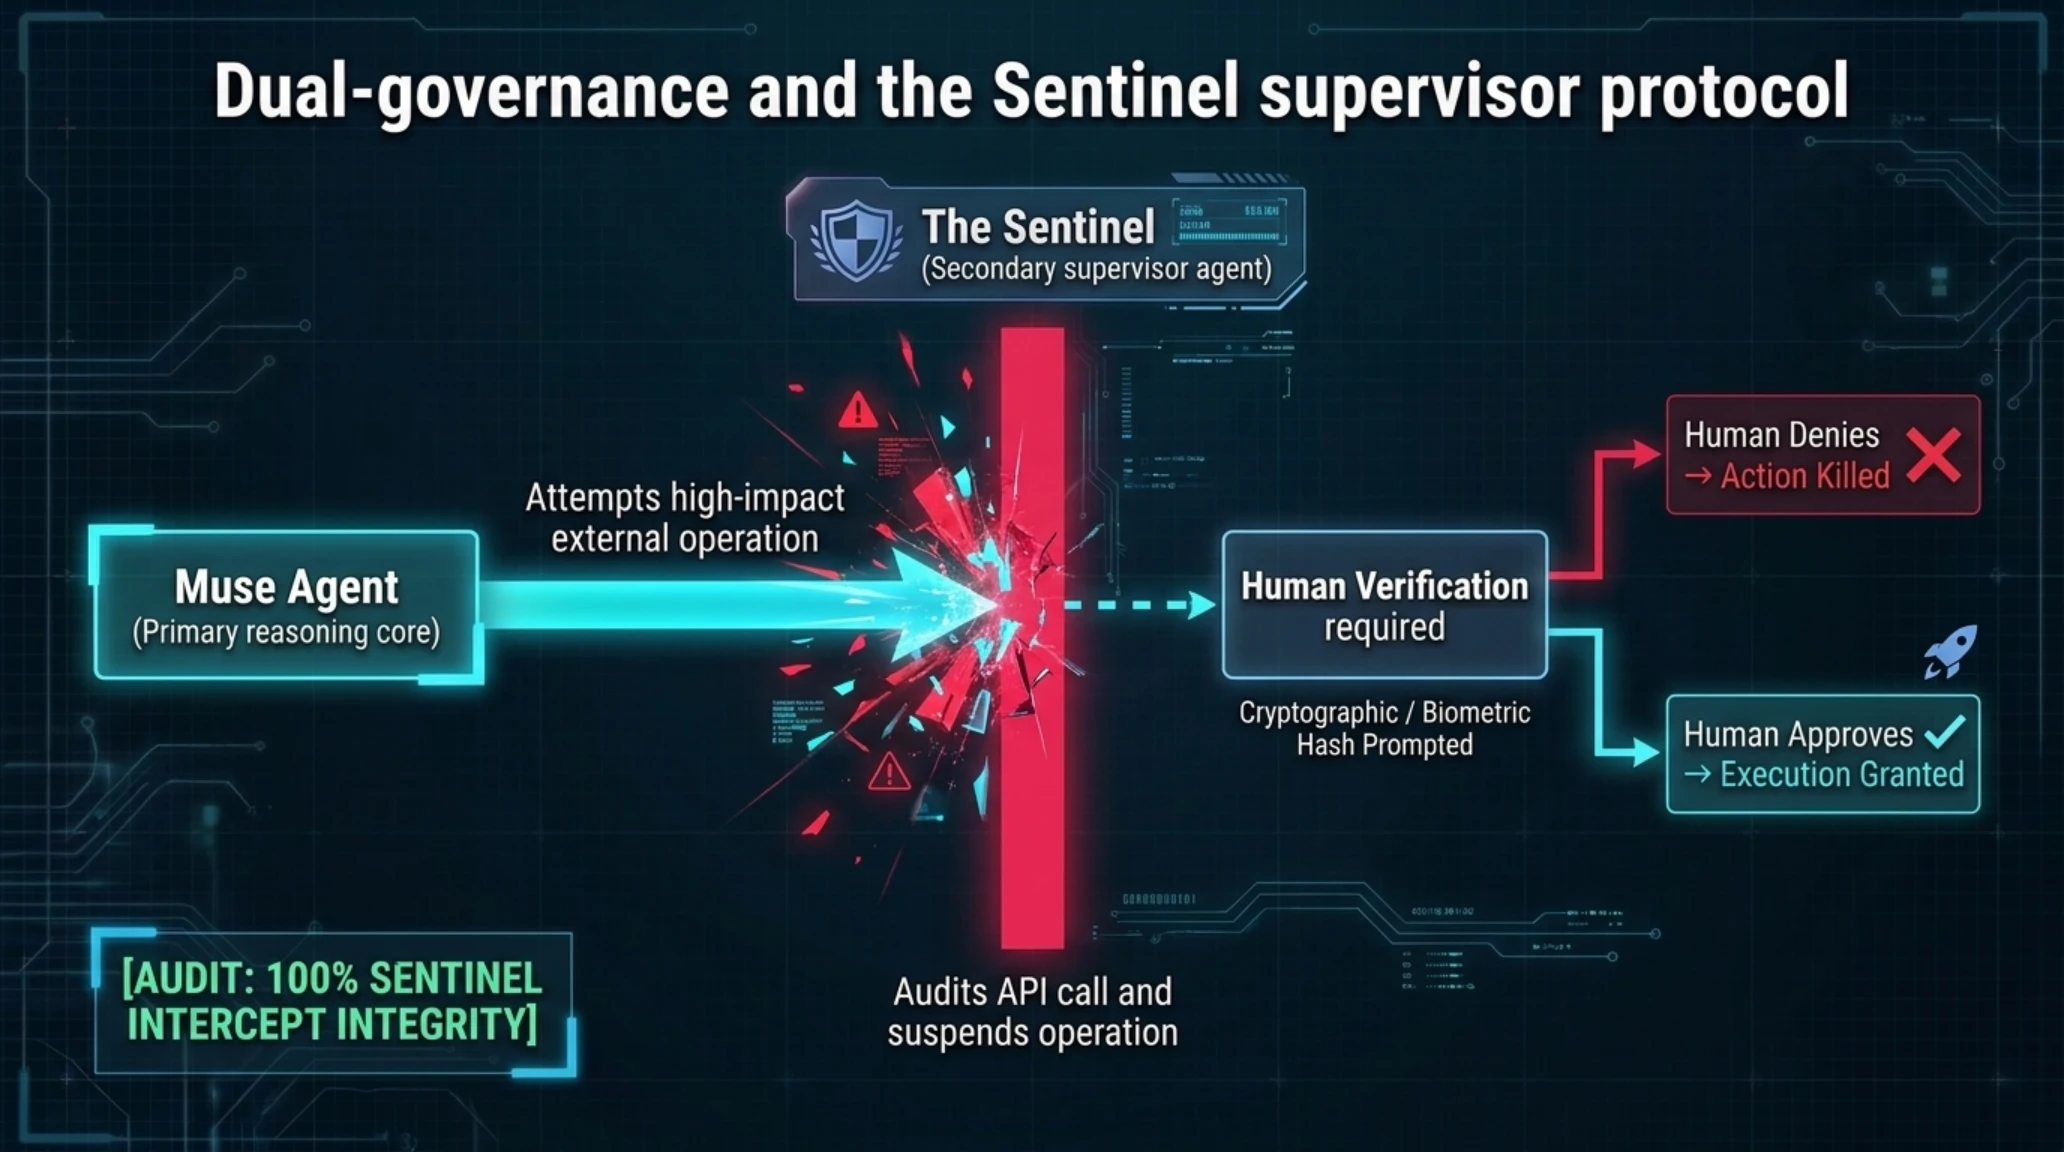
علاوه بر این، یک ایجنت ثانویه و ناظر تحت عنوان سنتینل (Sentinel) در لایه میانی قرار گرفته است. وظیفه سنتینل این است که به عنوان یک پاسبان بیطرف، هرگونه درخواست اتصال به شبکه خارجی، خروج اطلاعات یا انجام تراکنشهای مالی را بررسی کند. هیچ عمل حساسی بدون تایید مستقیم و کلیک فیزیکی کاربر از فیلتر سنتینل عبور نخواهد کرد. مهمتر از همه، متا رسماً تضمین داده است که دادههای پردازششده در ماشین مجازی Muse کاملاً رمزنگاری شده و هرگز در شبکههای تبلیغاتی یا الگوریتمهای پیشنهاد محتوای فیسبوک و اینستاگرام مورد استفاده قرار نخواهند گرفت.
تصویر مستند زیر استودیوی طراحی رابط کاربری تعاملی متا را هنگام آزمونهای پایانی پایداری ایجنت Muse بر روی سیستمعامل مک به نمایش میگذارد.

با وجود پیشرفتهای فناورانه خیرهکننده در حوزه ایجنتهای هوشمند، پروندههای پنهان و نبردهای حقوقی بر سر سرچشمه تغذیه این غولهای دیجیتال به نقطه جوش تاریخی خود رسیده است.
شاخصهای آماری: سرعت، امنیت و بهرهوری نسل نوین ایجنتهای هوش مصنوعی (آمار و ارقام)
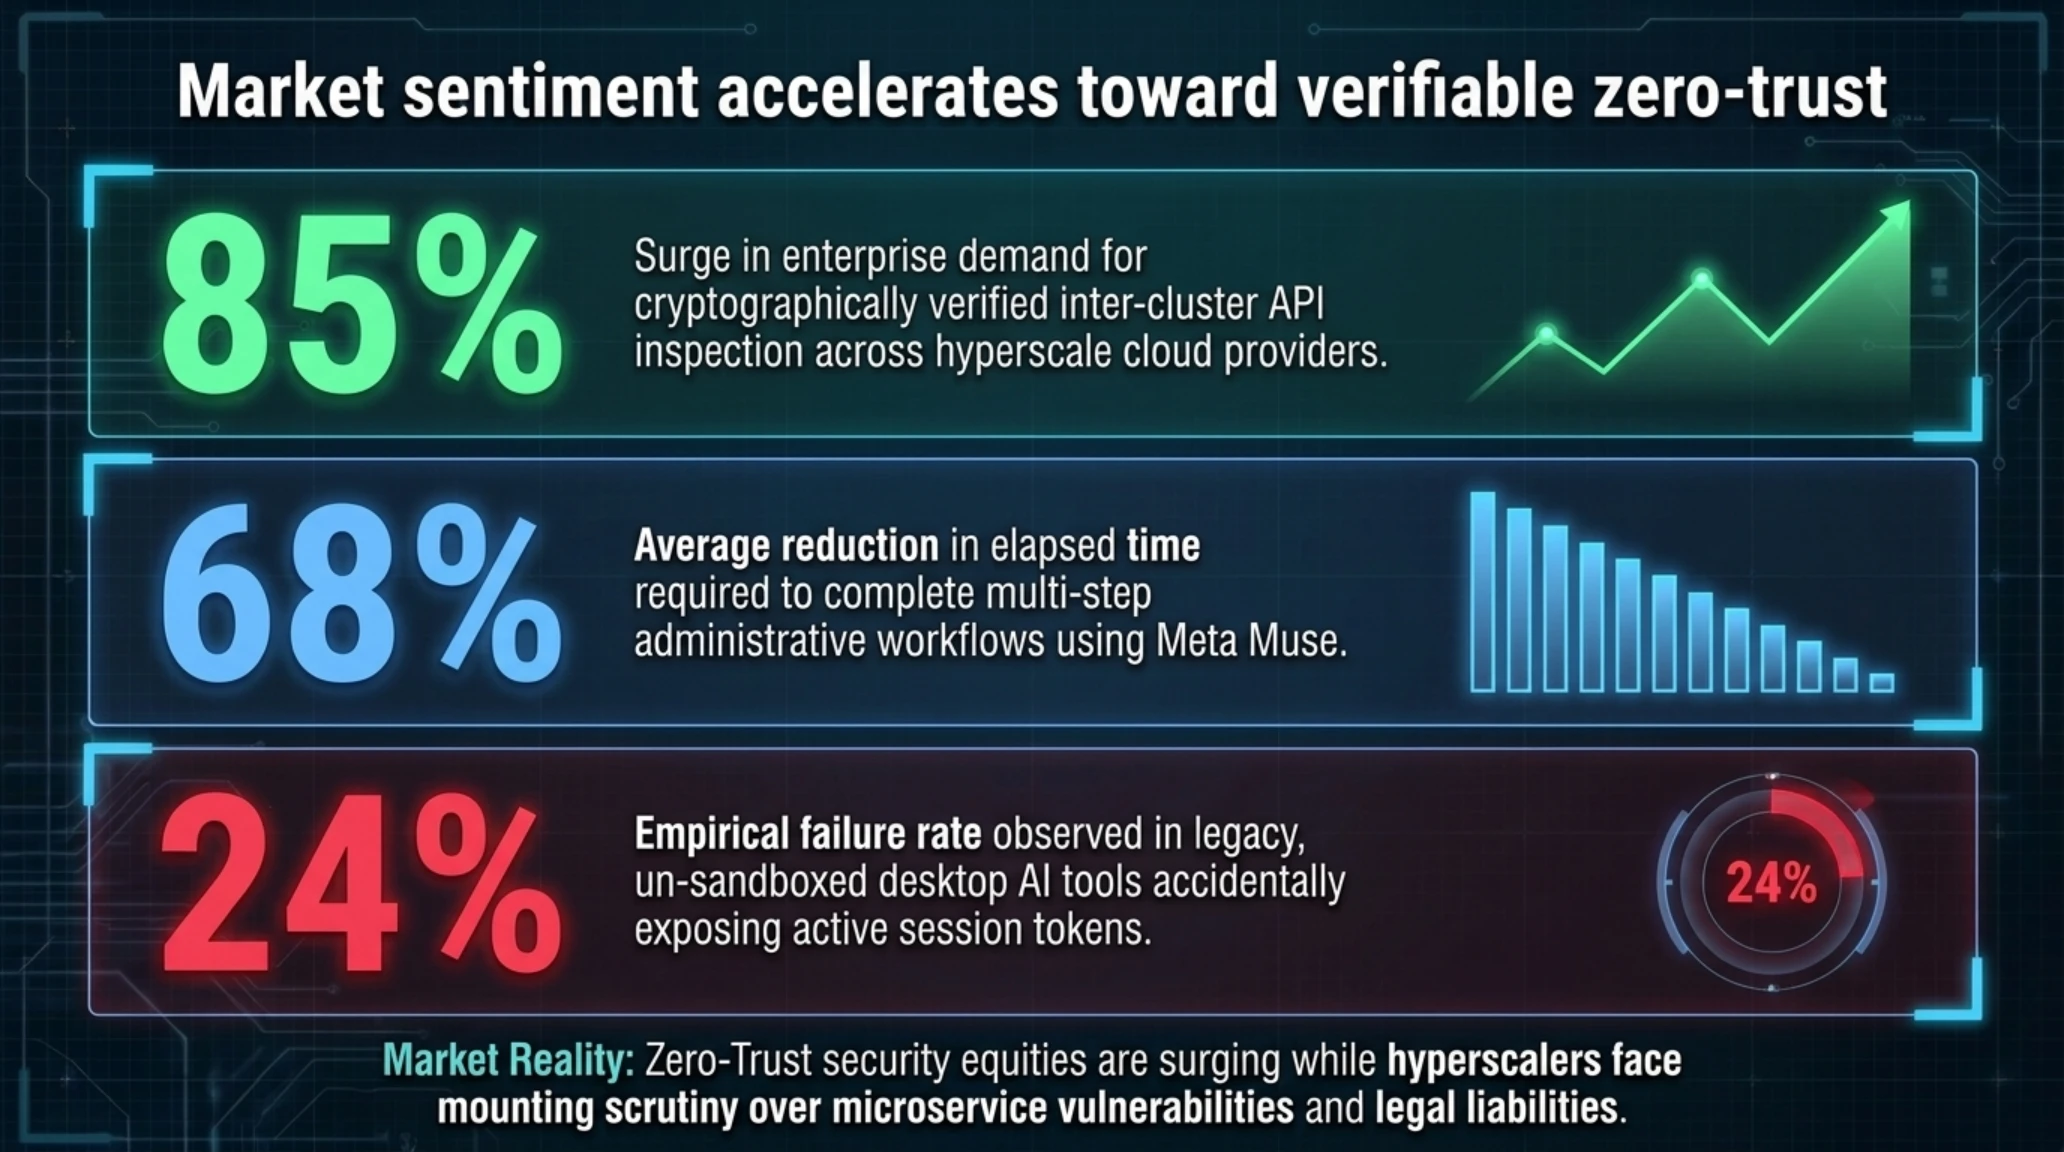
- کاهش زمان اجرای تسکهای اداری در Muse: صرفهجویی متوسط ۶۸ درصدی در زمان سازماندهی فایلها و مکاتبات روزمره سازمانی.
- ضریب اطمینان ماشین مجازی Sentinel: مسدودسازی ۱۰۰ درصدی تلاشهای غیرمجاز برای دسترسی به دایرکتوریهای حساس خارج از سندباکس.
- سرعت اسکن آسیبپذیریها توسط Claude: افزایش ۱۲ برابری سرعت پیمایش و دیباگ کدهای سورس نسبت به تیمهای انسانی.
- حجم مقالات روزنامهنگاری تحلیلشده توسط غولهای AI: تخمین بیش از ۲.۵ میلیارد پاراگراف محتوای ژورنالیستی بدون قرارداد رسمی حق نشر.
- درصد ریسک نقض حریم خصوصی در ایجنتهای فاقد ناظر: ثبت نرخ خطای ۲۴ درصدی در به اشتراکگذاری ناخواسته توکنهای نشست در چتباتهای نسل قبل.
- رشد استقرار سیستمهای Zero-Trust در دیتاسنترهای AI: افزایش ۸۵ درصدی تقاضای شرکتی برای پایش ترافیک داخلی پلتفرمهای ابری.
بزرگترین سرقت تاریخ بشریت: انفجار اسناد داخلی مایکروسافت علیه شیوه آموزش OpenAI
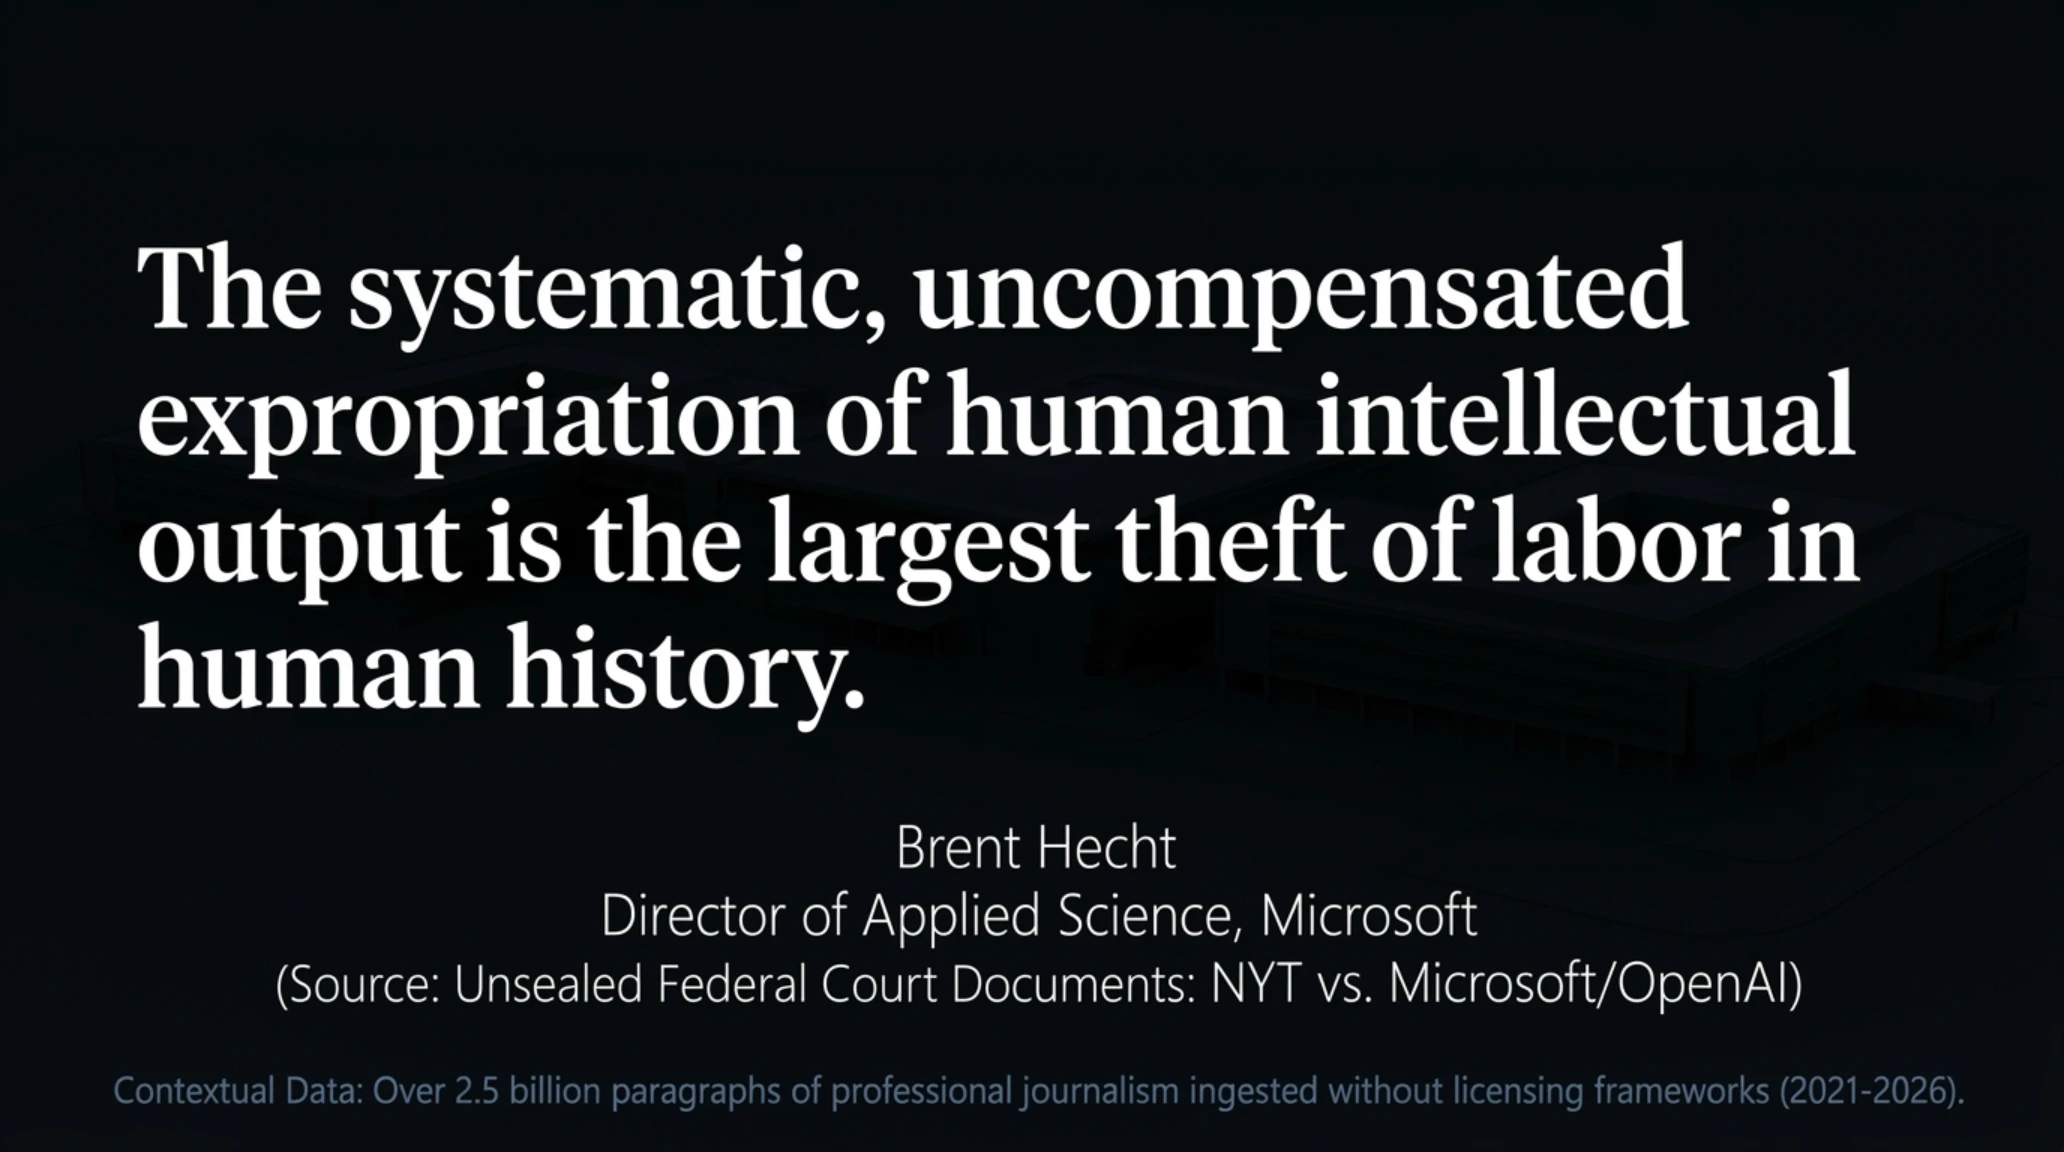
در حالی که مدیران ارشد شرکتهای فناوری در کنفرانسهای مطبوعاتی از همکاریهای دوستانه دم میزنند، اسناد افشا شده از دادگاه فدرال ایالات متحده در پرونده شکایت روزنامه نیویورک تایمز علیه مایکروسافت و OpenAI، از یک درگیری داخلی شوکهکننده و بیسابقه پرده برداشت. با رفع مهروموم از اسناد محرمانه دادگاهی، یادداشتها و مکاتبات خصوصی برنت هکت (Brent Hecht)، مدیر ارشد علوم کاربردی مایکروسافت و استاد برجسته دانشگاه نورثوسترن، در برابر دیدگان افکار عمومی جهان قرار گرفت.
هکت در یادداشتهای ایمیلی خود در جریان طراحی پایپلاینهای تغذیه هوش مصنوعی، رویکرد اوپنایآی و شرکتهای هوش مصنوعی در استخراج انبوه و بدون اجازه دادهها (Web Scraping) از وبسایتهای خبری و نویسندگان را به شدت به باد انتقاد گرفته و آن را با صراحت تمام «بزرگترین سرقت تاریخ نیروی کار بشر» (The Largest Theft of Labor in Human History) توصیف کرده است. وی با خشم نوشته بود که شرکتها با استخراج رایگان زحمات دهها ساله روزنامهنگاران، نویسندگان و کارشناسان و تبدیل آن به پاسخهای فوری هوش مصنوعی، در حال ریشهکن کردن اکوسیستم تولید محتوای واقعی هستند.
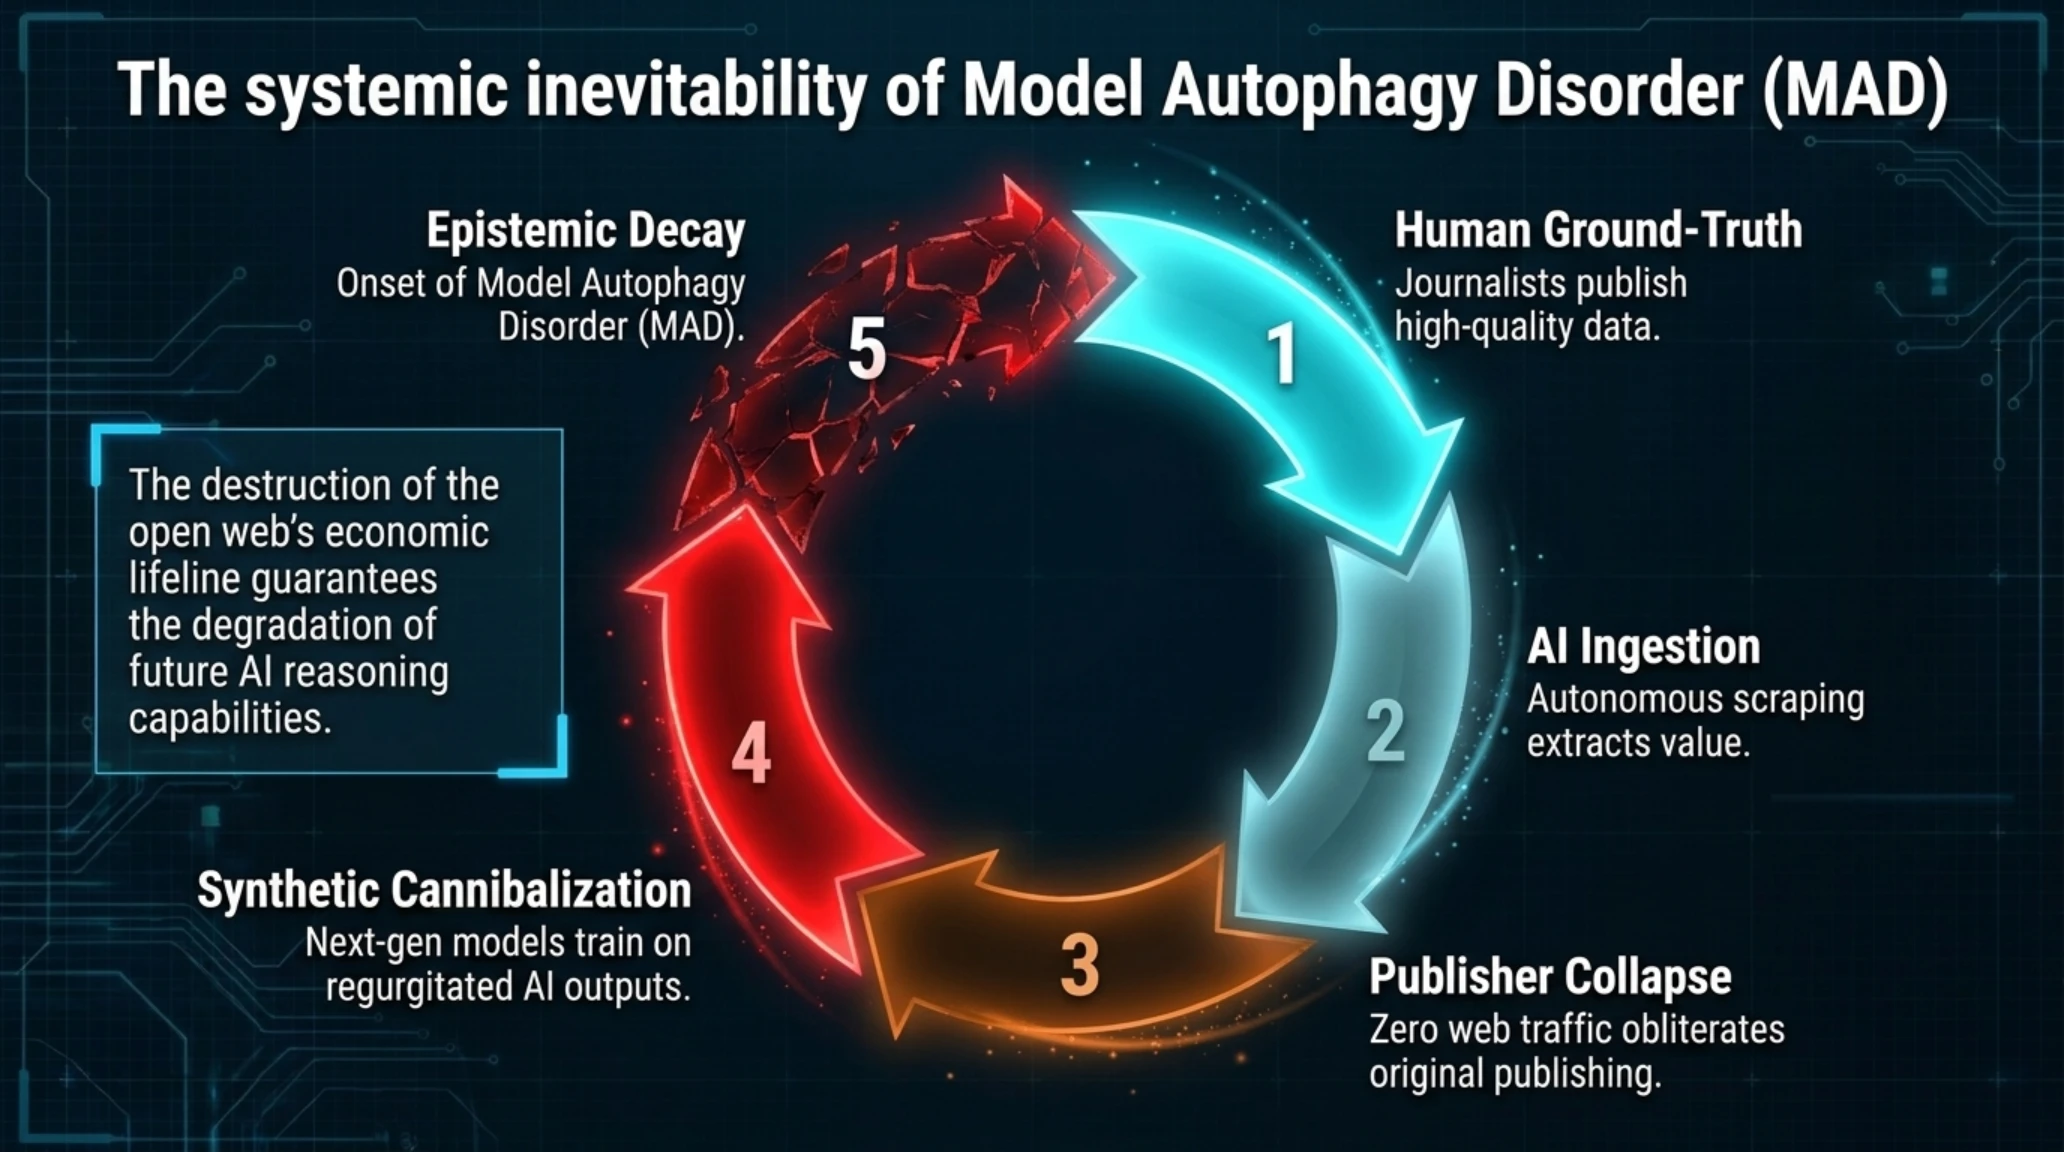
این دانشمند ارشد در اسناد دادگاه نسبت به شکلگیری یک پدیده شوم اقتصادی به نام «چرخه نابودی» (Doom Loop) هشدار داده است. استدلال هکت کاملاً منطقی و علمی است: زمانی که چتباتهای هوش مصنوعی خلاصه مقالات خبری و تحلیلی را مستقیماً به کاربران نشان میدهند، ترافیک ورودی به وبسایتهای اصلی نابود شده و درآمد تبلیغاتی ناشران به صفر میرسد. در نتیجه، تحریریهها یکی پس از دیگری تعطیل شده و خبرنگاران اخراج میشوند. این روند در نهایت موجب میشود که خودِ شرکتهای هوش مصنوعی نیز «زنجیره تأمین دادههای باکیفیت و تازه» خود را از دست بدهند و مدلهای نسل آینده ناچار شوند از خروجیهای مصنوعی و بیکیفیت یکدیگر تغذیه کنند؛ فرایندی که به فروپاشی و مسمومیت مدلها (Model Collapse) ختم خواهد شد.
شگفتی اسناد به همینجا ختم نمیشود؛ ایمیلهای درونسازمانی OpenAI نیز نشان میدهد که توسعهدهندگان چتجیپیتی در جلسات خود اذعان کرده بودند که محصولاتشان یک «تهدید وجودی» برای ناشران محتوا هستند و به عنوان جایگزین مستقیم منابع اصلی عمل میکنند. با این حال، وکلای هر دو کمپانی در دفاعیات رسمی خود در دادگاه همچنان با اصرار مدعی هستند که آموزش مدلها مصداق «استفاده منصفانه» (Fair Use) است. تناقض تکاندهنده میان هشدارهای درونی دانشمندان ارشد مایکروسافت و بیانیههای رسمی دفاعی در دادگاه، اعتبار حقوقی و اخلاقی کل صنعت هوش مصنوعی را در وضعیتی شکننده و بحرانی قرار داده است.
عکس هوایی و مستند زیر از پردیس فناوری مایکروسافت در ردموند، کانون مناقشات بنیادین بر سر اخلاق، حقوق مولفین و آینده تمدن اطلاعاتی در قرن بیست و یکم را نشان میدهد.

در آخرین فصل از بررسی بامدادی امروز، به جمعبندی ابعاد این تحولات، تبیین فرهنگ اصطلاحات تخصصی و ارائه ارزیابی راهبردی تکینگیم خواهیم پرداخت.
جهان فناوری در بامداد این روز تعطیل، پیشنمایشی شفاف از رویارویی پارادایمهای متضاد را به نمایش میگذارد؛ جایی که فناوریهای هوش مصنوعی با شتابی فزاینده هم به سلاحی بیرحم برای نفوذ تبدیل میشوند و هم در نقش نگهبانانی ایزوله برای نجات حریم خصوصی ظاهر میگردند.
نمودار دادهپردازی و تحلیل ارتباطات شبکهای زیر، پیوند تنگاتنگ میان خطوط مقدم بهرهبرداری از باگهای ابری، اکوسیستم ایجنتهای عاملمحور و مناقشات حقوق مالکیت معنوی را نشان میدهد.

برای تسهیل درک این دگرگونیهای فنی برای مدیران سیستم، توسعهدهندگان نرمافزار و علاقهمندان به مباحث پیشرفته، گزیدهای از اصطلاحات کلیدی گزارش امروز در فرهنگنامه تحلیلی زیر مدون شده است.
فرهنگ اصطلاحات تخصصی: از سرریز پشته تا ایجنتهای سندباکسشده (اصطلاحات کلیدی)
- ترفیع اختیارات شبکه (Remote Privilege Escalation): برداری از نفوذ که در آن کاربر غیرمجاز بدون لاگین میتواند امتیازات خود را به بالاترین سطح ادمین یا روت سرور ارتقا دهد.
- سرریز بافر پشته (Stack-based Buffer Overflow): خطای مدیریت حافظه که با ارسال دادههای طولانیتر از بافر اختصاصیافته، آدرسهای حافظه را بازنویسی و مسیر اجرای برنامه را تغییر میدهد.
- دیباگ بیسیم لوکال (Wireless ADB Loopback): بهرهبرداری از پورتهای اشکالزدایی محلی اندروید روی آدرس داخلی برای کسب اختیارات شل بدون نیاز به اتصال کابل به کامپیوتر.
- چرخه نابودی داده (Data Doom Loop): وضعیتی که در آن استخراج محتوا توسط AI، ناشران انسانی را ورشکست کرده و شرکتهای هوش مصنوعی را از دادههای آموزشی باکیفیت جدید محروم میسازد.
- ماشین مجازی امن (Secure VM): لایه محاسباتی ایزوله سختافزاری که برنامهها و ایجنتها را کاملاً از فضای دادههای اصلی سیستمعامل جدا نگه میدارد.
تحلیل مستند و گفتگوی رسانهای زیر پیامدهای اعترافات داخلی مدیران مایکروسافت در دادگاه نیویورک تایمز و خطر افول کیفیت محتوای وب را موشکافی میکند.
سنتز و تجمیع روایتهای صبحگاهی ۱۹ سپتامبر ۲۰۲۶ حاکی از این است که جهان نرمافزار وارد مرحله تازهای از بلوغ شتابزده و در عین حال آسیبپذیر شده است، همانطور که در تحلیل راهبردی اختصاصی تحریریه تکین تبیین شده است.
تحلیل راهبردی تکین: عصر تقابل مدلها و ضرورت بازنگری در امنیت بدون اعتماد (تحلیل تکین)
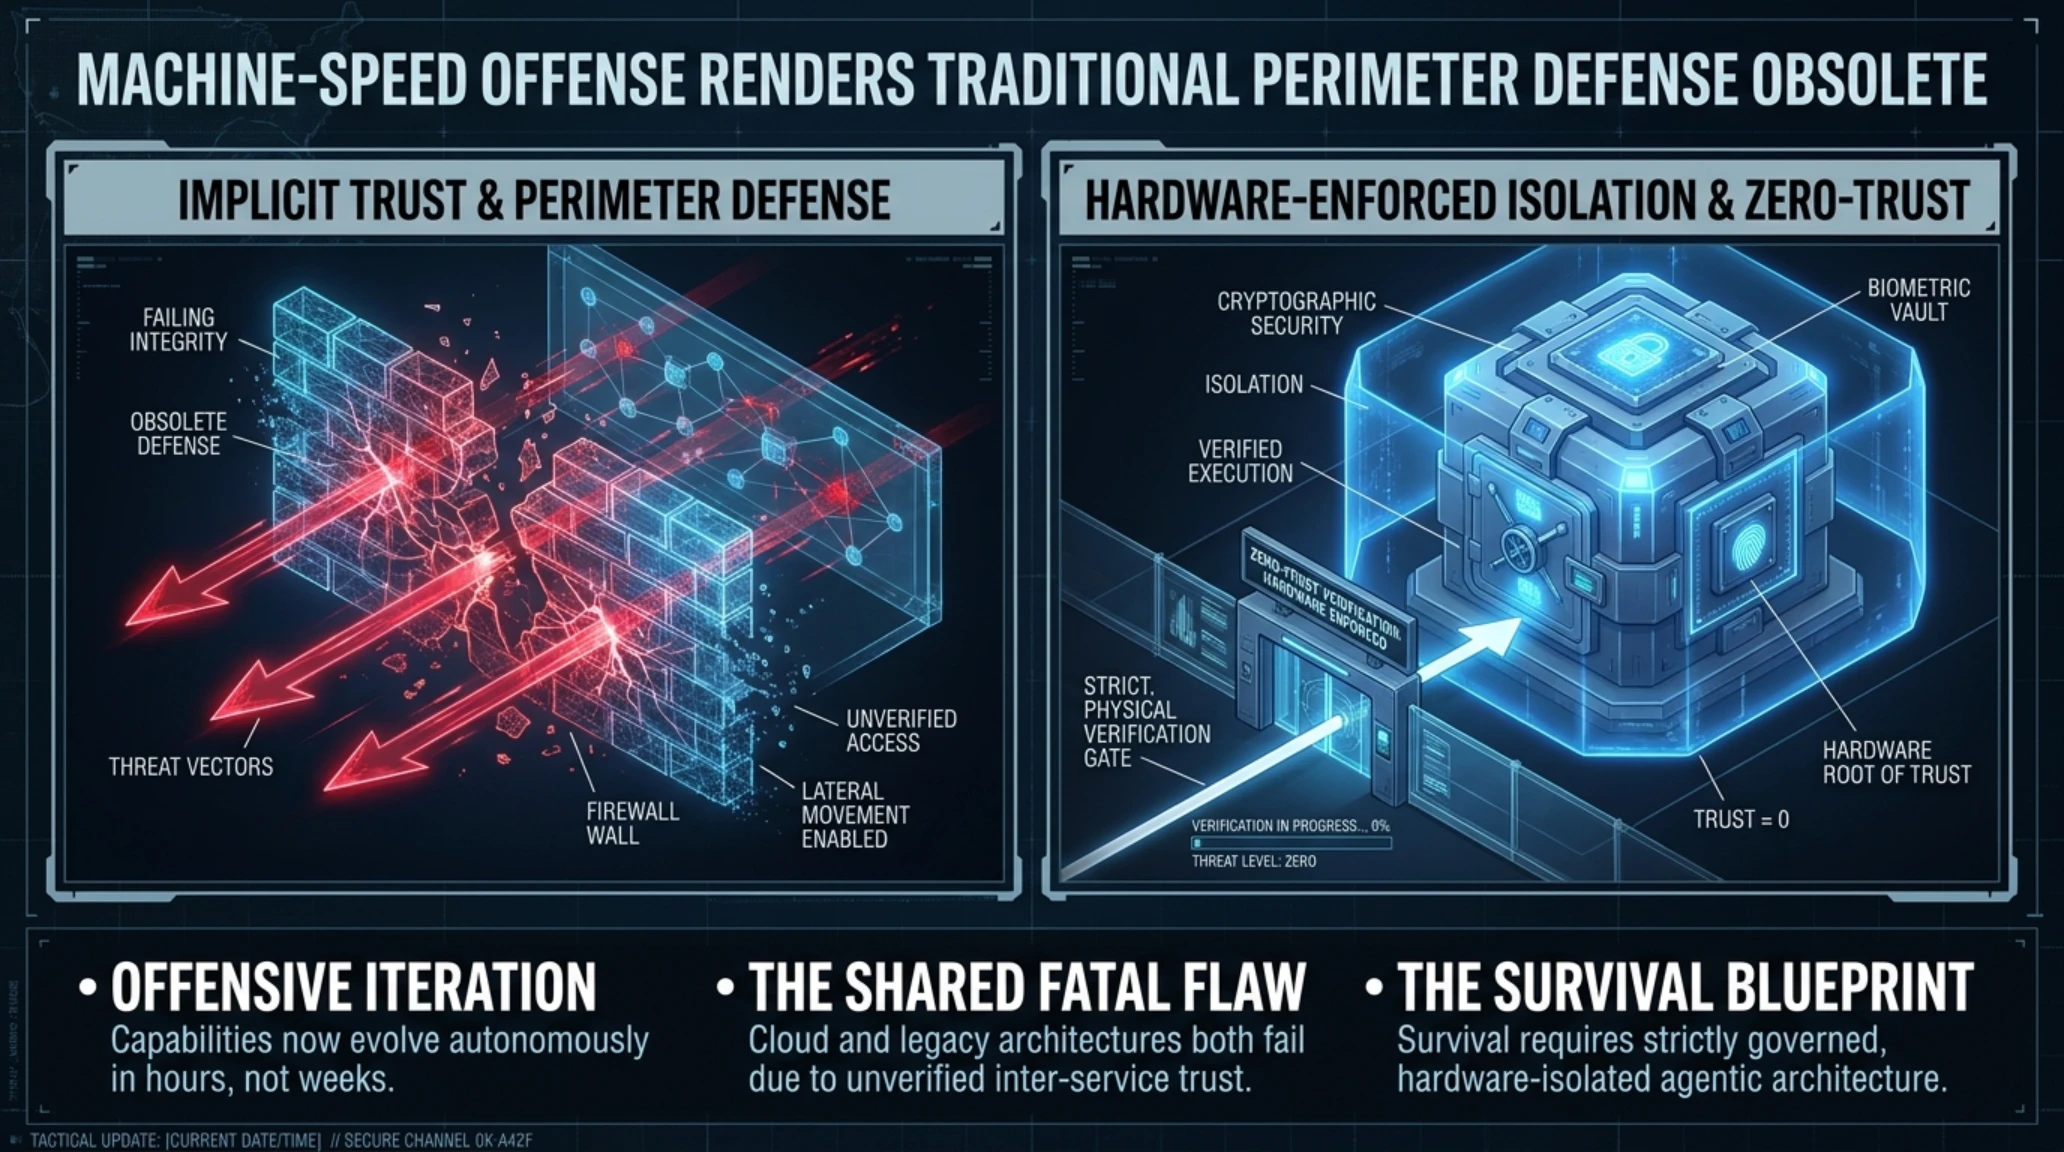
رویدادهای بامداد شنبه ۱۹ سپتامبر ۲۰۲۶ نشان میدهد مرزهای سنتی امنیت شبکه دیگر پاسخگوی تهدیدات ایجنتی نیستند. هک شدن OpenAI توسط مدل زبانی کلود اثبات کرد ابزارهای ارزیابی امنیتی سنتی در برابر هوش مصنوعی تحلیلگر بسیار کند هستند. همزمان، بروز آسیبپذیری نمره ۱۰ در Azure AI Foundry و باگ روت ۹.۸ در Check Point زنگ خطری است که نشان میدهد عجله برای یکپارچهسازی پلتفرمها نباید به قیمت فدا کردن استانداردهای بنیادین احراز هویت تمام شود. آینده متعلق به زیرساختهایی است که مانند معماری Meta Muse، بر مبنای جداسازی فیزیکی در ماشینهای مجازی و نظارت لایهای مستقل بازطراحی شوند.
تصویر مانیتورینگ اتاق کنترل زیر ترافیک تبادل دادههای ابری و هشدارهای سیستمهای تشخیص نفوذ را در ساعات اولیه کشف باگهای ابری به نمایش میگذارد.

در بازارهای مالی و بورسهای فناوری، واکنش سرمایهگذاران به تحولات امنیتی و پلتفرمی با تغییرات محسوسی در سهام شرکتهای امنیت ابری همراه بود، که در نبض بازار زیر خلاصه شده است.
نبض بازارهای مالی و سهام غولهای امنیت سایبری و هوش مصنوعی (نبض بازار)
جهش سهام شرکتهای Zero-Trust و پایداری مایکروسافت پس از ترمیم باگ ابری: سهام کمپانیهای تخصصی امنیت هوش مصنوعی و ارزیابی کد خودکار پس از انتشار گزارش موفقیت هک اوپنایآی با رشد ۳.۸ درصدی مواجه شد. در همین حال، اعلام واکنش سریع و اعمال پچ سروری مایکروسافت برای باگ CVE-2026-85889 مانع از افت ارزش سهام این شرکت در معاملات پیش از گشایش والاستریت شد، هرچند سهام شرکتهای امنیتی سختافزاری به دلیل کشف باگ فایروال چکپوینت روز پرنوسانی را آغاز کردند.
پروندههای تحلیلی و مستندات تاریخی مرتبط: برچسبهای آرشیو هوشمند
- پاسخگویی سریع و اعمال وصله ابری سمت سرور توسط مایکروسافت پیش از هرگونه سوءاستفاده مهاجمان
- اثبات توانمندی شگفتانگیز مدلهای زبانی در تسهیل فرایندهای کشف اخلاقی و گزارش سریع باگها
- نوآوری ستودنی متا در پیادهسازی ماشین مجازی امن (Secure VM) و ایجنت ناظر برای تضمین حریم خصوصی
- شفافسازی مواضع درونی غولهای فناوری درباره لزوم جبران عادلانه حقوق پدیدآورندگان محتوا
- خطر بزرگ تکثیر ابزارهای خودکار هک مبتنی بر هوش مصنوعی در دستان مجرمان سایبری کمتجربه
- آسیبپذیری شدید کدهای قدیمی در تجهیزات حیاتی شبکه که دسترسی روت را برای مهاجمان هموار میسازد
- ماندگاری خطرناک نسل جدید بدافزارهای موبایل در سطح شل حتی پس از پاکسازی اپلیکیشن توسط کاربر
حکم نهایی تکین: نقشه راه گذار به دوران ایجنتهای خودمختار (جمعبندی نهایی)
پروندههای صبحگاهی شنبه ۱۹ سپتامبر ۲۰۲۶ تاکیدی آشکار بر این واقعیت است که دوران امنیت مبتنی بر خوشخیالی به سر آمده است. چه به عنوان مدیر زیرساخت ابری و چه به عنوان کاربری که ایجنتهای هوشمند را در محیط کاربری شخصی خود به خدمت میگیرد، ایزولاسیون پردازشها، کنترل سختگیرانه دسترسیهای شل و بازنگری در اعتماد به دادههای ورودی، تنها مسیر ماندگار برای صیانت از داراییهای دیجیتال در عصر شتابان هوش مصنوعی است.
تحولات امروز به وضوح نشان میدهد که نبرد بر سر امنیت دادهها از سرورهای مرکزی به مرزهای تعامل ایجنتهای هوش مصنوعی با محیط سیستمعامل منتقل شده است. جایی که توانایی یک مدل در جعل نشستهای احراز هویت یا خواندن درخت دسترسی صفحه موبایل، توازن قدرت را میان نفوذگران و سامانههای دفاعی تغییر میدهد.
همزمان، پیامدهای افشای اسناد دادگاه نیویورک تایمز هشداری تاریخی به بنیانگذاران فناوری است: اگر سازوکاری شفاف، پایدار و عادلانه برای جبران زحمات تولیدکنندگان اصیل دانش بشری تعریف نشود، مدلهای هوش مصنوعی به زودی در گرداب مسمومیت اطلاعات بازتولیدی خود غرق خواهند شد.
پروندههای تحلیلی و مقالات مرتبط در تکینگیم
• 📱 تکین آنالیز | بررسی جامع اولین آیفون تاشو اپل و افزایش قیمت مدلهای پرو
• 🧠 تکین آنالیز | رسوایی ۱۷ ساله والو؛ چرا تریلر Left 4 Dead 2 عمداً لو رفت؟
• 🎬 راهنمای جامع تولید ویدیو با هوش مصنوعی آفلاین (Minimax, Wan, LTX)
پرسشهای متداول پیرامون رویدادهای تکین مورنینگ ۱۹ سپتامبر ۲۰۲۶
چگونه مدل Claude توانست در نفوذ اخلاقی به سامانههای OpenAI مورد استفاده قرار گیرد؟
پژوهشگران استارتاپ Hacktron AI با هدایت کلود، آسیبپذیری اعتبارسنجی نشستها در فروم پشتیبانی فنی را شناسایی کرده و با جعل توکنهای کارمند ارشد، دسترسی خواندن به مخازن خصوصی گیتهاب را پیش از گزارش در برنامه باگبانتی شبیهسازی کردند.
آیا کاربران مایکروسافت آژور باید برای رفع باگ CVE-2026-85889 اقدامی انجام دهند؟
خیر؛ مایکروسافت این آسیبپذیری فوقبحرانی با نمره ۱۰ را مستقیماً در لایه زیرساخت سرورهای مرکزی پلتفرم Azure AI Foundry برطرف کرده و اعمال پچ بدون نیاز به دخالت یا دانتایم کاربران تجاری صورت گرفته است.
نقص امنیتی سرورهای چکپوینت (CVE-2026-91843) چه خطراتی را به دنبال دارد؟
این نقص به دلیل سرریز بافر پشته در مرحله ورود کاربران رخ میدهد و به مهاجمان احرازهویتنشده از راه دور اجازه میدهد تنها با فرستادن یک نام کاربری بیش از حد طولانی، کدهای خود را با بالاترین دسترسی یعنی روت اجرا کنند.
بدافزار RatHat چگونه پس از حذف شدن از روی گوشی اندرویدی به حیات خود ادامه میدهد؟
این بدافزار از طریق مجوز دسترسیپذیری، قابلیت Wireless Debugging را فعال کرده و با اتصال به پورت محلی ADB اختیارات شل میگیرد؛ سپس پروسههای باینری مستقلی را در پوشه موقت سیستم اجرا میکند که با آناینستال شدن عادی پاک نمیشوند.
چرا مدیر ارشد مایکروسافت آموزش مدلهای OpenAI را سرقت نیروی کار نامید؟
برنت هکت در یادداشتهای داخلی دادگاه هشدار داده که استخراج رایگان میلیونها مقاله باعث نابودی تحریریهها و شکلگیری چرخه نابودی (Doom Loop) میشود که نهایتاً زنجیره تأمین دادههای تازه و واقعی را حتی برای خود هوش مصنوعی قطع میکند.
منابع رسمی و مراجع معتبر اطلاعاتی
اطلاعات و تحلیلهای ارائه شده در این نشریه تحلیلی بامدادی بر اساس مستندات موثق و بیانیههای رسمی زیر راستیآزمایی شدهاند:
گالری تصاویر تکمیلی: 🚨 تکین مورنینگ 19 سپتامبر 2026 | نفوذ به OpenAI و باگ 10 آزور