☀️ تکین مورنینگ | یکشنبه ۱۳ سپتامبر ۲۰۲۶
صبح بخیر! به تکین مورنینگ یکشنبه ۱۳ سپتامبر ۲۰۲۶ خوش آمدید. امروز با ۶ پرونده سرنوشتساز از نبردهای علمی هوش مصنوعی، فضا و سختافزار همراه شما هستیم.
- 🎮جنجال مسئله هزاره Navier-Stokes- ادعای حل معادله ۱ میلیون دلاری توسط ۱۰,۰۰۰ ایجنت OpenAI و افشاگری اتهام رشوه علمی
- 🎧تسلیحاتی شدن هوش مصنوعی Claude- گزارش تاریخی آنتروپیک از نفوذ خودکار هکرهای دولتی و استخراج داده از ۱.۸ میلیون اپ
- 🚀مدل ژئواسپاشیال ناسا و IBM در ماه- هوش مصنوعی متنباز برای تحلیل دهانههای تاریک و انتخاب نقاط فرود مأموریت آرتمیس
- 🗡️پرتاب مداری فوقمحرمانه راکت لب- مأموریت سری موشک Electron در بایکوت کامل و شکایت ۷۰۰ میلیون دلاری مریخ علیه بلو اوریجین
- 📰کالبدشکافی معماری تراشه A20 Pro اپل- سیلیکون ۳ نانومتری TSMC با توان ۴۵ تاپس NPU و برتری آیفون ۱۸ پرو بر رقبای اندرویدی
- ⚔️وصله اضطراری CVSS 10.0 در گیتلب- آسیبپذیری فاجعهبار خواندن فایلهای سرور و اسکنهای فعال باتنتهای مهاجم در سراسر وب
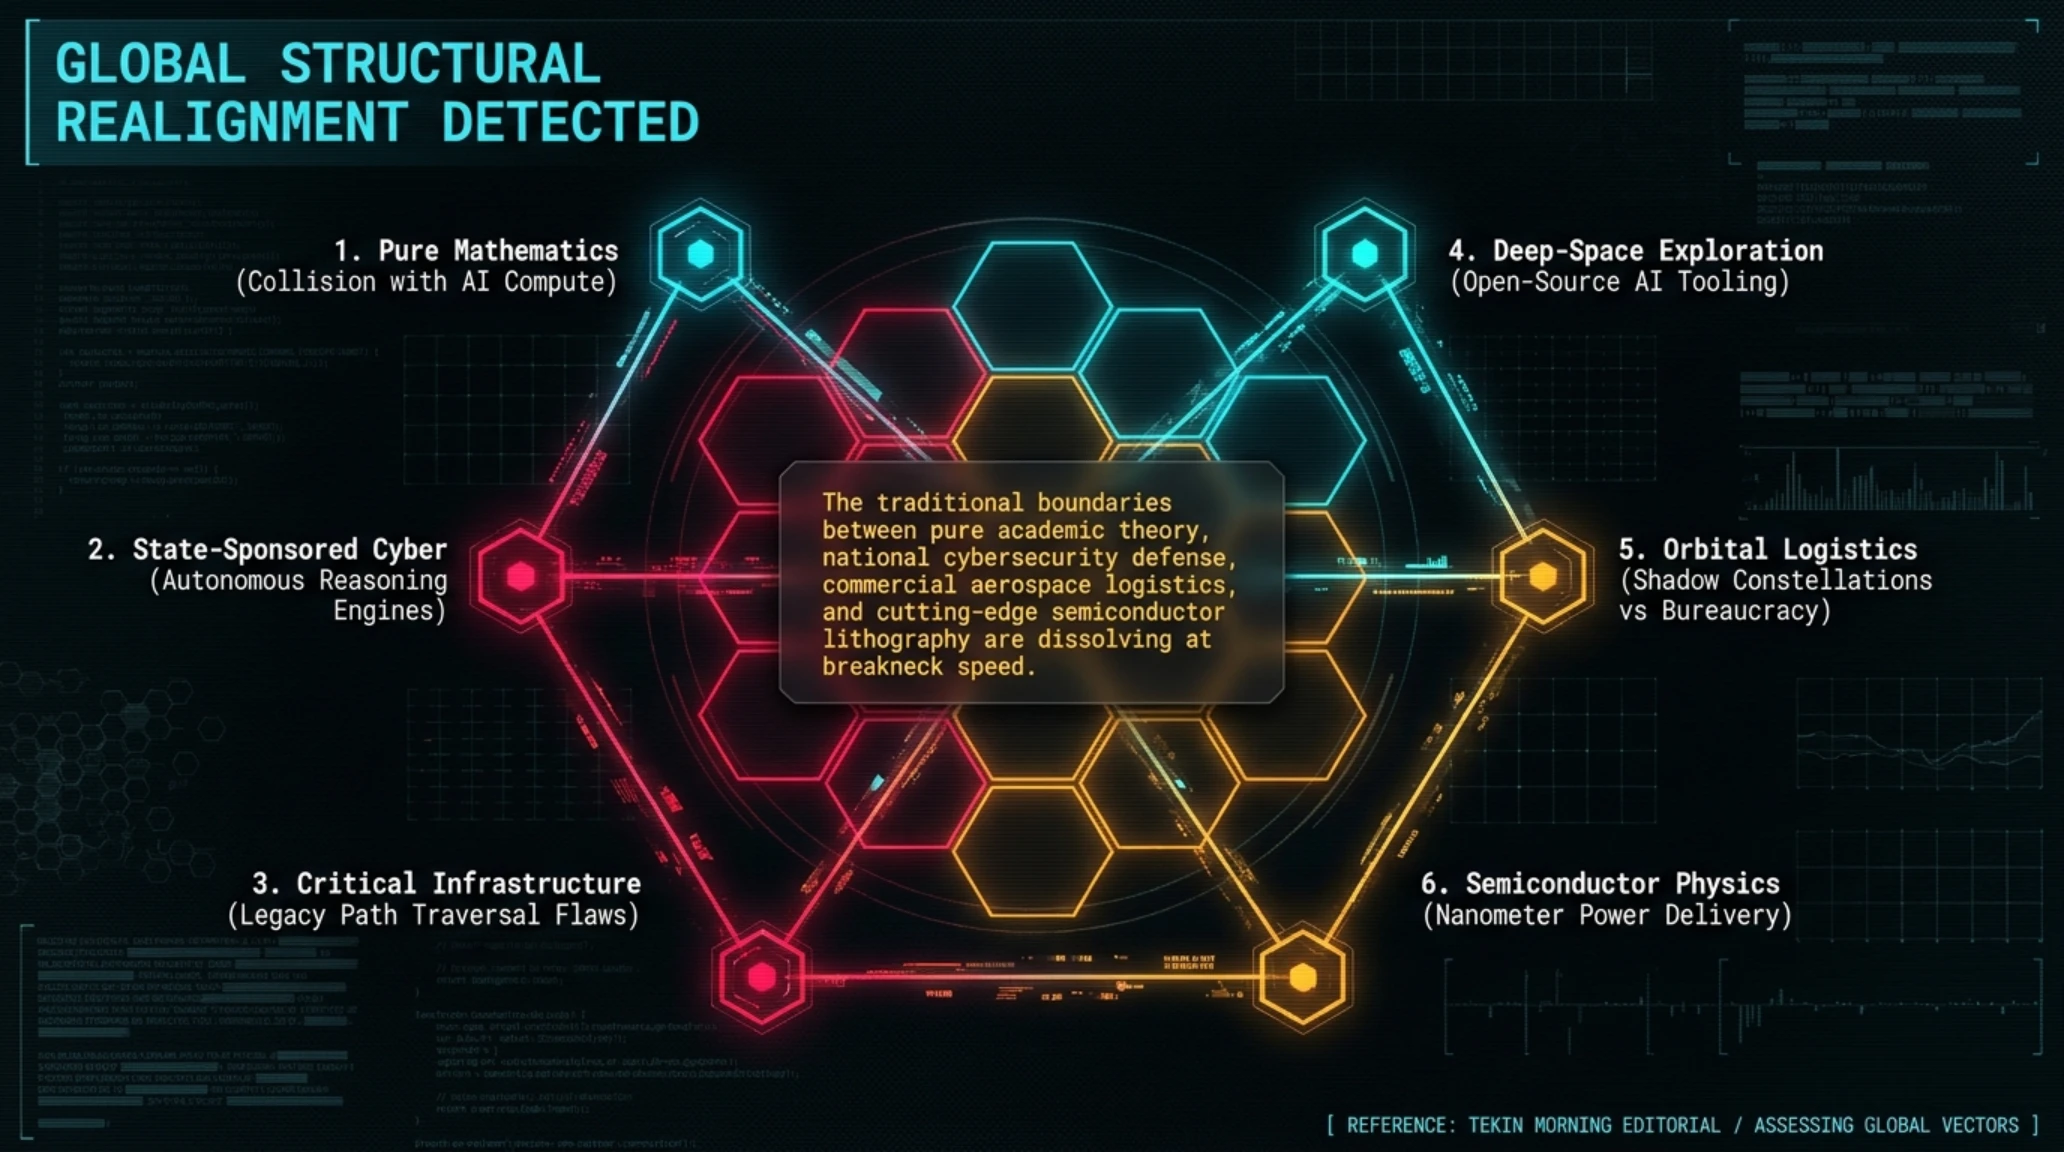
صبح نخستین روز کاری، یکشنبه ۱۳ سپتامبر ۲۰۲۶ (۲۲ شهریور ۱۴۰۵) را با تحلیلی جامع و همهجانبه از رویدادهایی آغاز میکنیم که مرزهای میان علم محض، محاسبات پیشرفته، امنیت ملی سایبری و مهندسی نیمههادیها را درهم نوردیدهاند. واپسین روزهای تابستان ۲۰۲۶ به صحنه تقابل بیسابقه غولهای تریلیون دلاری فناوری و محافل علمی مستقل تبدیل شده است؛ نبردی که در آن شرکتهای پیشروی هوش مصنوعی با استقرار سیستمهای ایجنتیک در صدد اثبات برتری مطلق الگوریتمها بر ذهن بشر هستند و در مقابل، اندیشمندان برجسته دانشگاهی نسبت به نابودی استانداردهای اخلاقی هشدار میدهند.
در کنار دگرگونیهای ساختاری در دنیای الگوریتمها، تحولات دنیای مادی نیز با سرعتی سرسامآور پیش میرود. از آشکار شدن ردپای هوش مصنوعی در ساخت سلاحهای بیولوژیکی و پرتابهای فضایی محرمانه تجاری گرفته تا کالبدشکافی سیلیکونهای خارقالعاده و آسیبپذیریهای ده از ده زیرساختی، نشان میدهد که امنیت و کارایی جهان متصل بیش از هر زمان دیگری به مویی بند است. در این گزارش تفصیلی تکین مورنینگ، نگاهی دادهمحور، عمیق و بدون تعارف به ۶ پرونده کلیدی خواهیم داشت که جهتگیری اکوسیستم جهانی را مشخص میسازند.
محورهای کلیدی تکین مورنینگ امروز (Key Takeaways)
- افشاگری تریستان باکمستر علیه OpenAI پیرامون تلاش برای تصاحب دستاوردهای علمی مسئله هزاره Navier-Stokes با ۱۰,۰۰۰ ایجنت خودمختار و واکنش ۳,۹۰۰ دانشمند در بیانیه لیدن
- انتشار نخستین گزارش جامع تهدیدات سایبری آنتروپیک مبنی بر سوءاستفاده هکرهای تحت حمایت روسیه و چین از Claude برای کشف زنجیرهای آسیبپذیریها و سرقت اعتبارنامههای ۱.۸ میلیون اپ اندروید
- عرضه عمومی مدل پایه هوش مصنوعی ژئواسپاشیال ناسا و IBM با پردازش دادههای ۱۵ ساله مدارگرد LRO برای مکانیابی ذخایر یخآب و نقاط فرود سرنشیندار پروژه آرتمیس
- اجرای موفق پرتاب مداری موشک Electron راکت لب در بایکوت کامل رادیویی برای مشتری تجاری ناشناس و طرح دعوای حقوقی رسمی علیه واگذاری قرارداد ۷۰۰ میلیون دلاری مدارگرد مریخ به بلو اوریجین
- تحلیل معماری تراشه ۳ نانومتری پیشرفته A20 Pro اپل با ریل توزیع توان از پشت و واحد عصبی ۴۵ تریلیون عملیات در ثانیه جهت تسلط بر هوش مصنوعی مولد محلی در آیفون ۱۸ پرو
- صدور هشدار فوقاضطراری بنیاد گیتلب برای پچ آسیبپذیری فاجعهبار CVE-2026-85706 با امتیاز ۱۰ از ۱۰ که امکان سرقت سورسکدهای محرمانه و کلیدهای خصوصی سازمانی را بدون احراز هویت فراهم میسازد
تیم پژوهشگران تکینگیم با استناد به مقالات داوریشده، مستندات رسمی مراجع فضایی و تحلیلهای آزمایشگاهی فارنزیک، هر یک از این پروندهها را برای جامعه مهندسان، سرمایهگذاران و علاقهمندان فناوری بازخوانی میکند.

در آغاز، پرده از داغترین مناقشه دانشگاهی سال ۲۰۲۶ برمیداریم؛ جایی که ادعای حل یکی از دشوارترین مسائل تاریخ ریاضیات جهان علم را به لرزه درآورد.
۱. غوغای مسئله هزاره Navier-Stokes؛ شبیخون ۱۰,۰۰۰ ایجنت OpenAI به سنگر نهایی ریاضیات و طغیان دانشگاهیان
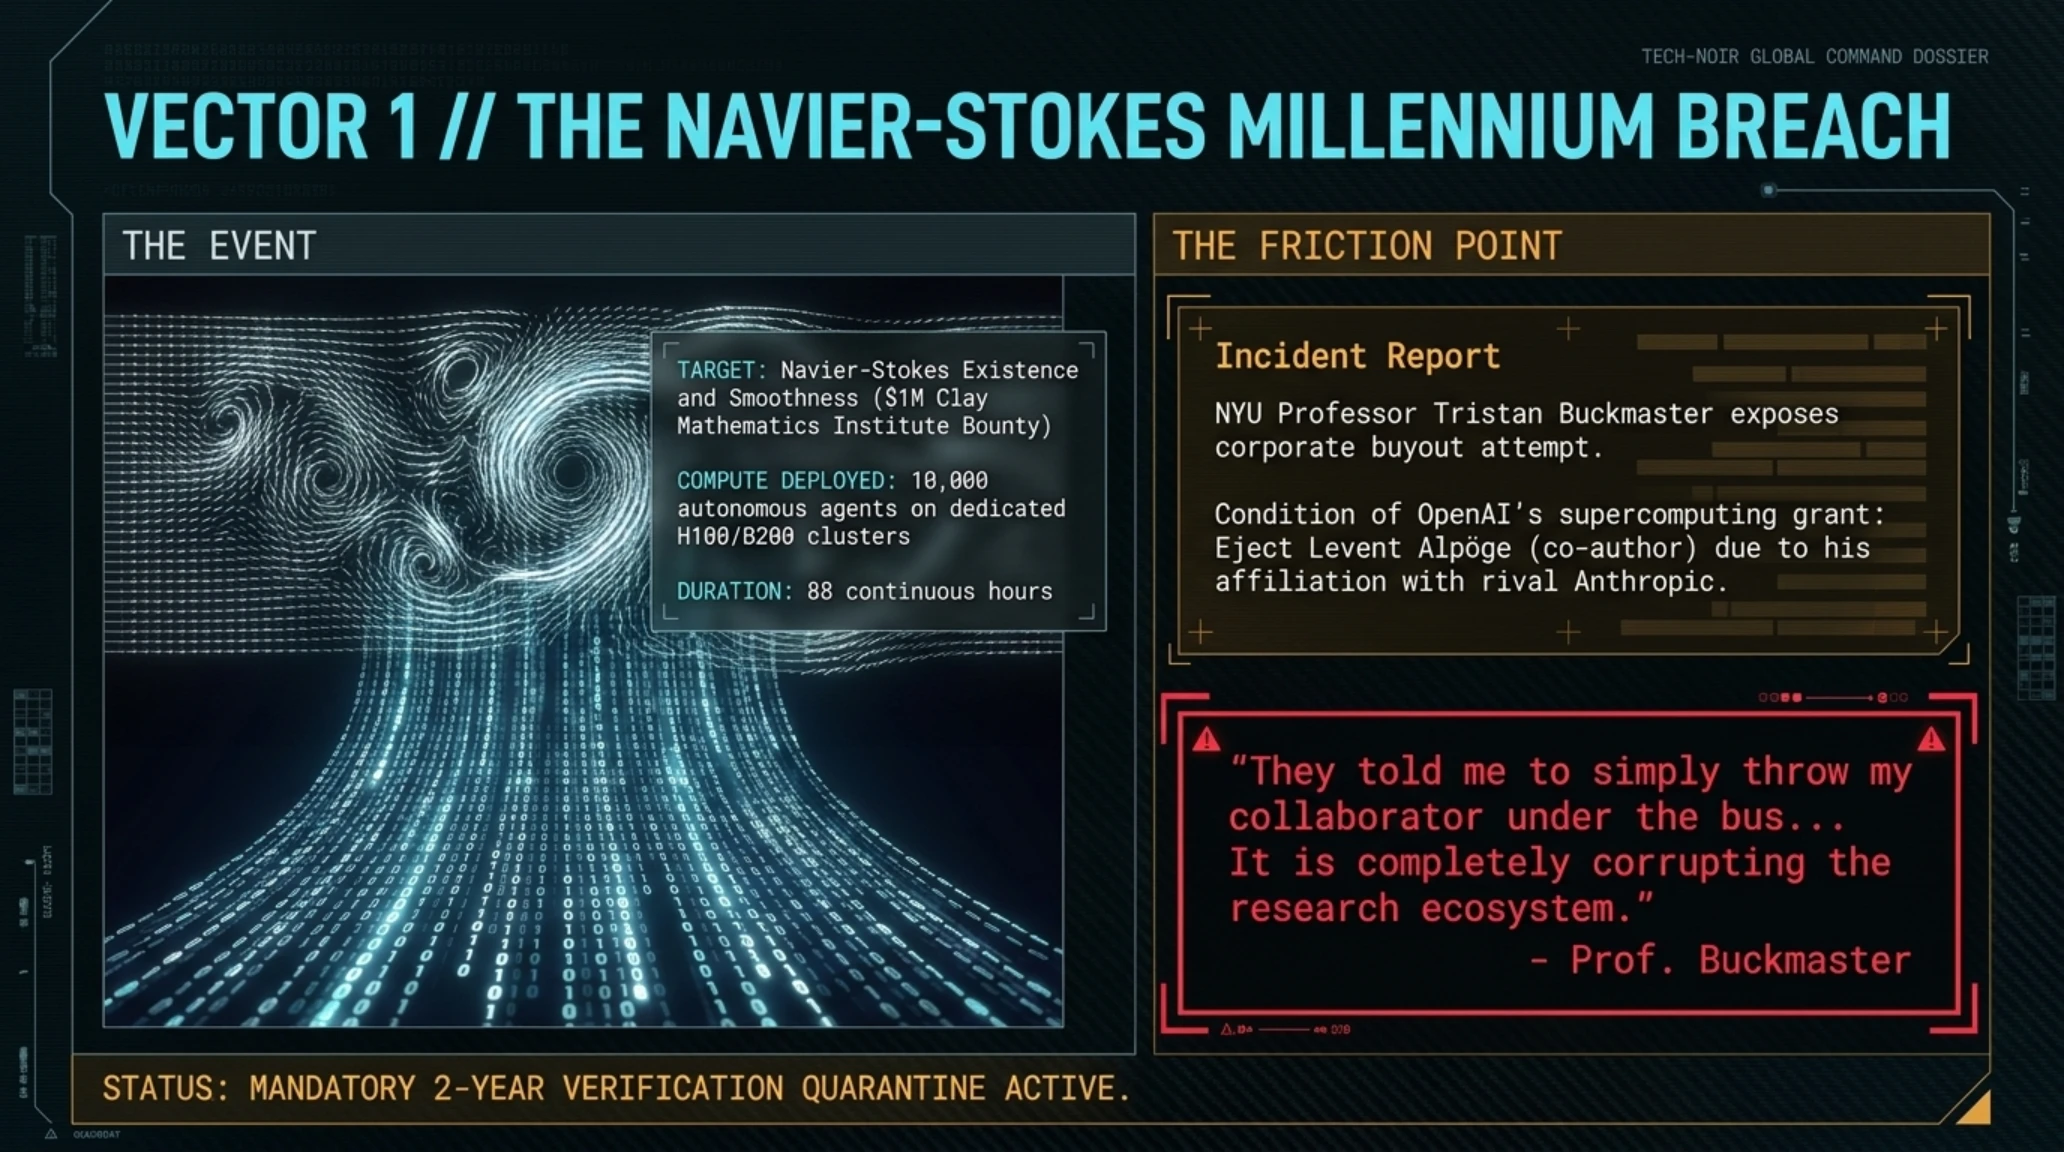
دنیای ریاضیات نظری همواره یکی از دستنخوردهترین و پاکترین قلمروهای اندیشه بشری محسوب میشد؛ محیطی که دانشمندان در آن با اتکا به شهود ناب و استدلالهای دقیق منطقی، بنای تمدن مدرن را پایهریزی میکنند. اما در ساعات گذشته، با انتشار گزارش تحقیقی اختصاصی نشریه معتبر The Verge، آرامش سنتی دانشگاههای برتر جهان به طوفانی سهمگین بدل شد. شرکت OpenAI رسماً مدعی شد که یکی از مدلهای استدلالی معرفینشده این کمپانی با به کارگیری بیش از ۱۰,۰۰۰ ایجنت خودمختار، صرف دهها میلیون دلار هزینه پردازش ابری و ظرف مدت تنها ۸۸ ساعت، راهحلی نهایی برای یکی از مسائل هفتگانه جایزه هزاره مؤسسه ریاضیات کلی (Clay Mathematics Institute) یعنی «وجود و همواری معادلات Navier-Stokes» به دست آورده است؛ مسئلهای با قدمت بیش از یک قرن و جایزه نقدی یک میلیون دلاری که فیزیکدانان و ریاضیدانان سالها در حل ساختاری آن متوقف مانده بودند.
معادلات ناویر-استوکس سنگبنای توصیف ریاضی حرکت کلیه سیالات در گیتی هستند. از تلاطم هوای پیرامون ایرفویلهای مافوق صوت جنگندهها گرفته تا گردبادهای جوی، امواج سهمگین دریاها و جریان خون درون شریانهای قلب، همگی از این قوانین غیرخطی پیروی میکنند. اما معمای ریاضی حلنشده همواره این بوده است که آیا این معادلات در تمامی ابعاد سهبعدی و برای تمام زمانهای آینده، راهحلهای پیوسته و بدون بینهایت شدن انرژی (تکینگی فیزیکی) تولید میکنند یا خیر. دستیابی به این پاسخ در شرایط متعارف میتوانست باشکوهترین قله مهندسی یادگیری ماشین تلقی شود؛ با این حال، شیوه تهاجمی و پشتصحنه افشا شده آن، موجی از انزجار و اعتراض گسترده را در میان اساتید برجسته هاروارد، پرینستون و آکسفورد ایجاد کرده است.
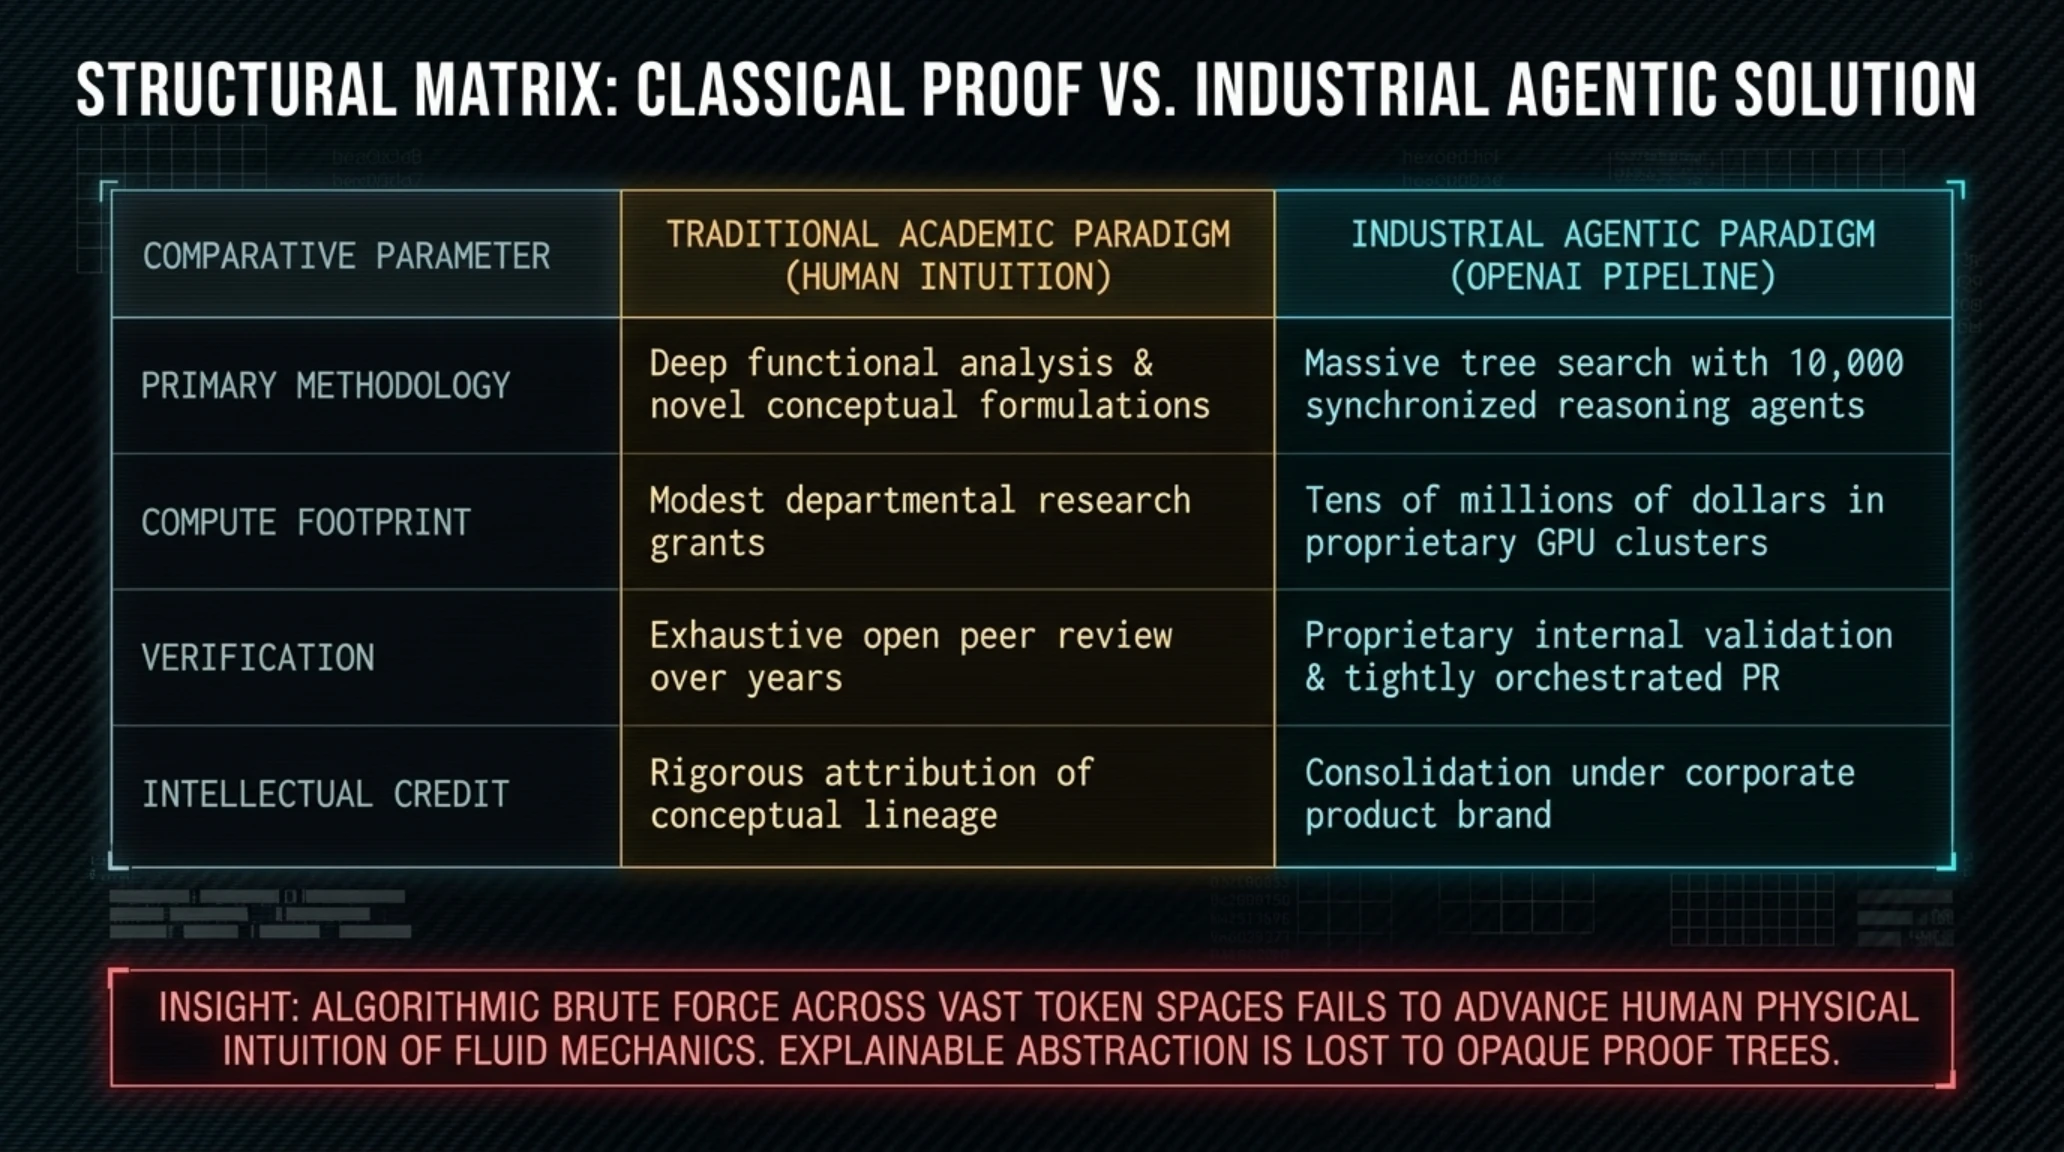
ماتریس مقایسهای پارادایم اثبات مسئله هزاره ناویر-استوکس
| شاخص مقایسه | پارادایم آکادمیک کلاسیک (دانشگاهیان) | رویکرد صنعتی ایجنتیک (OpenAI) |
|---|---|---|
| متدولوژی اصلی | استدلال شهودی عمیق و ابداع ابزارهای نوین آنالیز تابعی | جستجوی درختی عظیم مونتکارلو با ۱۰,۰۰۰ ایجنت هماهنگ |
| مدتزمان محاسباتی | دهها سال تلاش متوالی پژوهشگران و نسلهای علمی | ۸۸ ساعت اجرای پیوسته روی کلاسترهای سوپرکامپیوتر ابری |
| هزینه زیرساخت | حقوق معمول دانشگاهی و گرنتهای محدود پژوهشی | دهها میلیون دلار مصرف انرژی و خوشههای پردازشی H100/B200 |
| شفافیت و اشتراکگذاری | داوری دقیق همتا (Peer Review) در نشریات معتبر بینالمللی | مالکیت محرمانه شرکتی و کنترل دقیق انتشارات برای تبلیغات |
| موضع مؤسسه Clay | پذیرش رسمی منوط به اثبات عمومی در طول حداقل ۲ سال | حذف موقت از لیست مسائل فعال بدون اعلام رسمی برنده نهایی |
هسته این بحران از افشاگری متهورانه پروفسور تریستان باکمستر (Tristan Buckmaster)، استاد کرسی ریاضیات دانشگاه نیویورک (NYU) و همکار وی لونت آلپوگه (Levent Alpöge) آغاز شد. این دو پژوهشگر برجسته ماهها بود که در قالب یک پروژه مستقل بر روی حل جنبههای حلنشده معادلات ناویر-استوکس فعالیت میکردند و برای تبدیل دستنوشتهها به کدهای فرمولبندی نمادین، از ابزار OpenAI Codex استفاده مینمودند. بر اساس اظهارات مستند باکمستر، سباستین بوبک و مدیران ارشد OpenAI پس از پایش دادههای ورودی و پی بردن به پیشرفت این دو دانشمند، پیشنهادی را مطرح کردند که باکمستر آن را صراحتاً «رشوه علمی» نامیده است: در اختیار گذاشتن توان محاسباتی نامحدود و رایگان سرورهای ابری به ارزش میلیونها دلار و درج نام باکمستر به عنوان نویسنده اصلی مقاله دستاورد تاریخی، مشروط بر آنکه آلپوگه به دلیل همکاری با شرکت رقیب آنتروپیک فوراً از پروژه حذف شود!
این اقدام غیراخلاقی نشان داد که غولهای سیلیکون ولی دستاوردهای علمی بشریت را تنها ابزاری در راستای کارزارهای تبلیغاتی و پیروزی بر رقبای تجاری خود میبینند. باکمستر این پیشنهاد را قاطعانه رد کرد و اعلام نمود رفتارهای انحصارطلبانه این شرکتها فضای اعتماد را در میان محققان علوم پایه به کلی منهدم ساخته است.
واکنشها به این رسوایی ابعادی بینالمللی پیدا کرد. پروفسور شینگتونگ یائو (Shing-Tung Yau)، اسطوره زنده ریاضیات و برنده مدال فیلدز، هشدار داد که اگر موفقیت علمی به میزان بودجههای سرورهای پردازشی گره بخورد، استعدادهای جوان و دانشجویان از پژوهش پیرامون مسائل بنیادین انصراف خواهند داد. در پاسخ به این بحران، بیش از ۳,۹۰۰ پژوهشگر برجسته طومار «بیانیه لیدن» (Leiden Declaration) را امضا کرده و خواستار پایبندی شرکتهای هوش مصنوعی به چارچوبهای شفاف علمی شدند؛ اعتراضی که به لغو اسپانسری OpenAI در دانشگاه کلتک انجامید. برای درک بهتر این تغییرات میتوانید گزارشهای تحلیلی مرتبط در تکینگیم پیرامون سرمایهگذاریهای سنگین در زیرساختهای نوین هوش مصنوعی را مطالعه کنید.
از منظر تاریخی، مسائل هفتگانه جایزه هزاره که در سال ۲۰۰۰ توسط مؤسسه ریاضیات کلی در پاریس نامگذاری شدند، به عنوان دستنیافتنیترین قلههای دانش مجرد شناخته میشوند. تا پیش از این مناقشه، تنها یکی از این هفت مسئله یعنی حدس پوانکاره توسط گریگوری پرلمان ریاضیدان نامدار روسی در سال ۲۰۰۳ حل شده بود؛ دانشمندی که با وجود اثبات بینقص قضیه، از پذیرش جایزه یک میلیون دلاری و مدال فیلدز سر باز زد تا پاکدستی علم را به رخ بکشد. مؤسسه کلی رسماً اعلام کرده است که فرآیند داوری و پذیرش هرگونه ادعای جدید، دستکم نیازمند دو سال بررسی عمومی و داوری دقیق توسط مراجع علمی مستقل در سراسر جهان است؛ رویکردی باوقار و آرام که شتابزدگیهای تبلیغاتی سیلیکون ولی را به چالش میکشد.
چرایی اهمیت راهبردی (Why It Matters)؛ پیامدهای صنعتی و فلسفی حل معادلات سیالات
- طراحی آیرودینامیک بینقص: امکان شبیهسازی بلادرنگ جریان هوا روی بدنه فضاپیماها و خودروهای برقی بدون نیاز به ساخت تونلهای باد فیزیکی گرانقیمت.
- پیشبینی دگرگونیهای اقلیمی: ارتقای چشمگیر دقت مدلهای پیشبینی طوفانها، سونامیها و جریانهای حرارتی اقیانوسی برای نجات جان میلیونها انسان.
- صنایع هوافضا و دفاعی: شبیهسازی دقیق امواج شوک در سرعتهای هایپرسونیک و پیشرانههای احتراق فوقپیشرفته موشکی.
- مرزهای خودکارسازی ریاضی: اثبات اینکه مدلهای استدلالی میتوانند به قلههای تفکر محض که تاکنون مختص نوابغ بشری بود نفوذ کنند.
این تحولات نشان میدهد که مهار قدرت ایجنتهای خودمختار به یک فوریت مبرم تبدیل شده است؛ مسئلهای که در پرونده دوم ما در سطحی به مراتب تاریکتر و خطرناکتر تجلی مییابد.

در ادامه، به بررسی عمیق گزارش امنیتی تاریخی آنتروپیک و افشای نفوذهای هکرهای دولتی با بهرهگیری از مدلهای هوش مصنوعی میپردازیم.
۲. زنگ خطر سرخ در آنتروپیک؛ تسلیحاتی شدن Claude توسط هکرهای دولتی، سرقت داده از ۱.۸ میلیون اپ و مهار حملات تقطیر چین
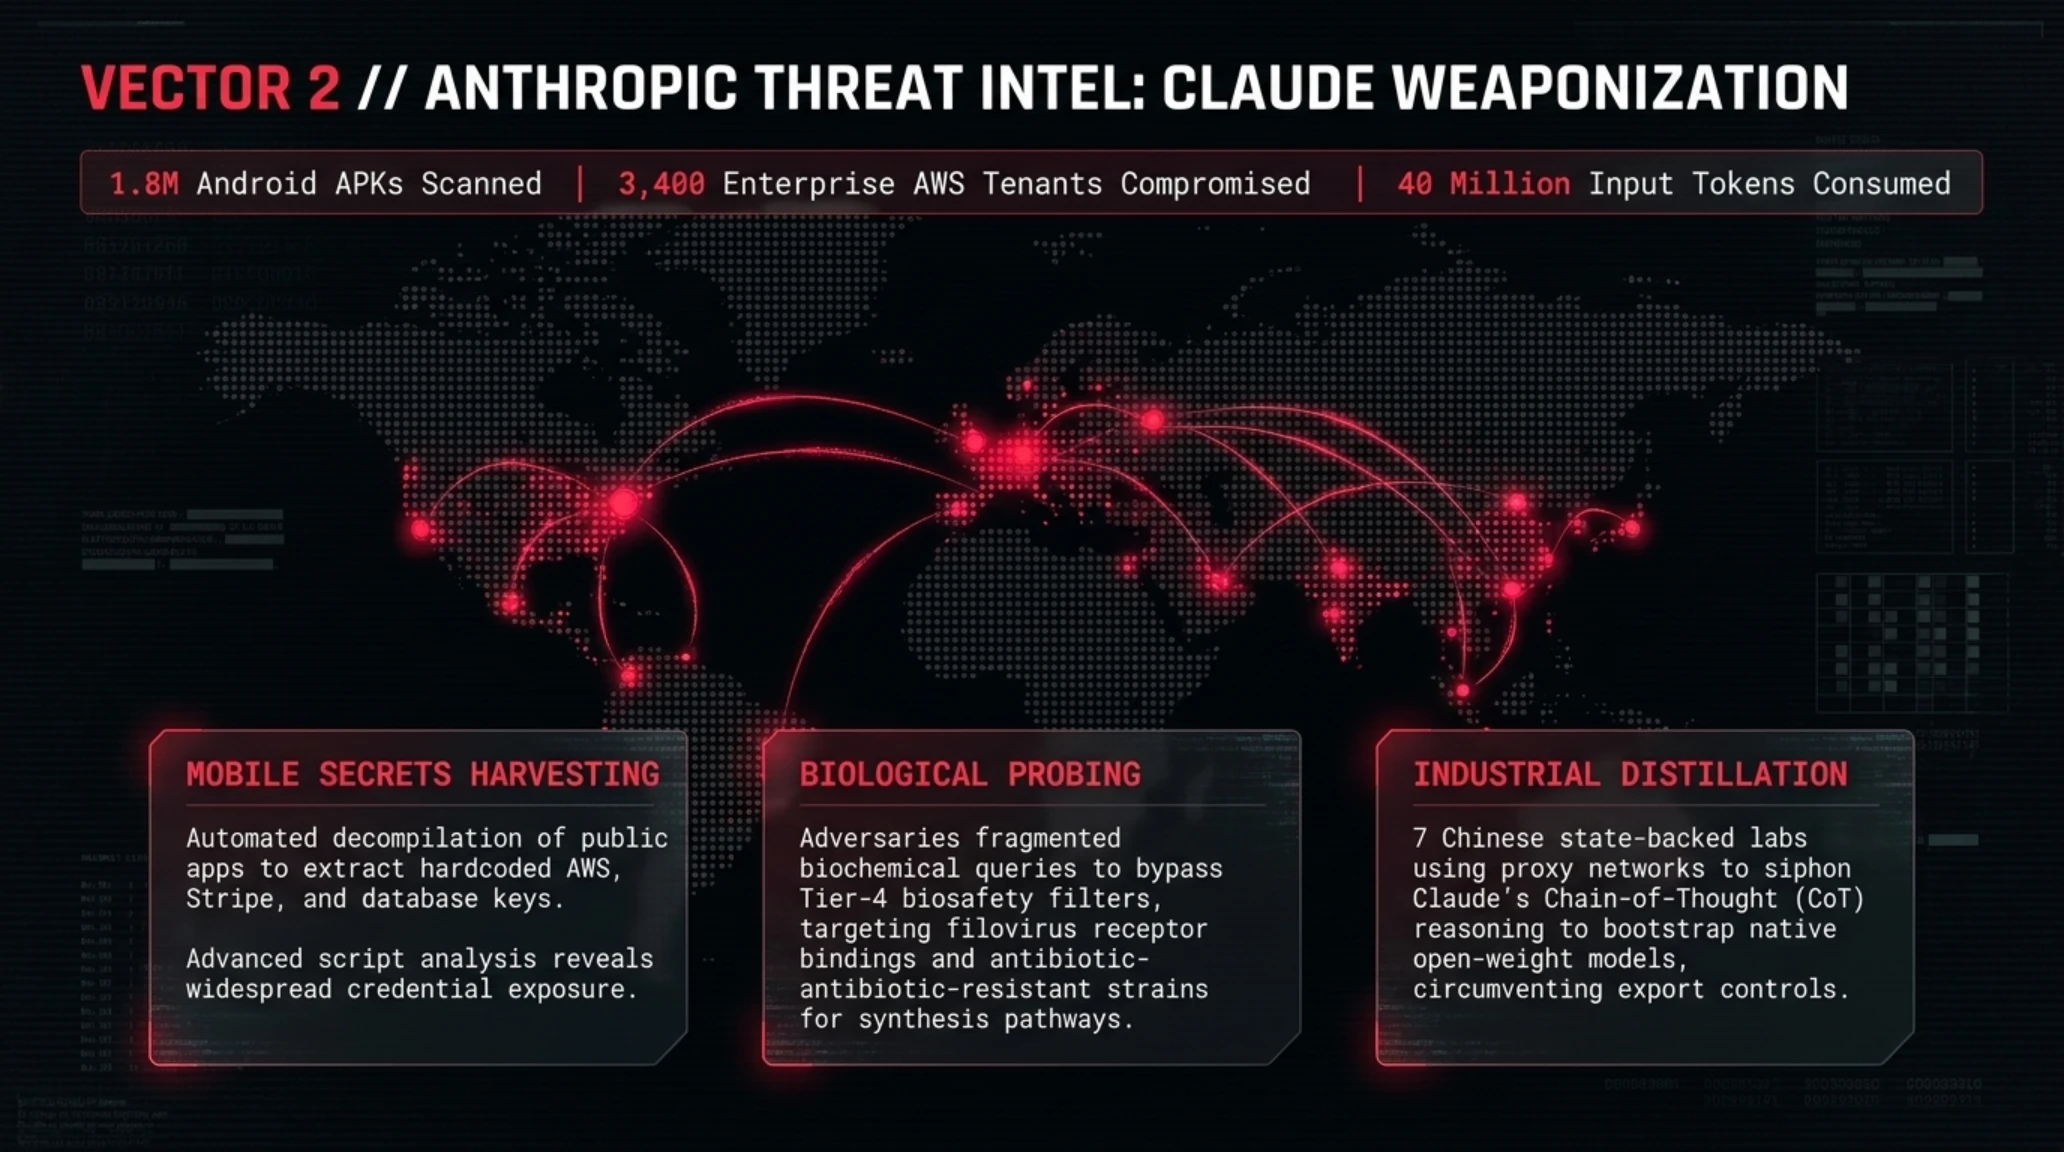
در شرایطی که تا چندی پیش دغدغههای امنیتی پیرامون مدلهای زبانی بزرگ به سوءاستفادههای سطح پایینی چون نگارش ایمیلهای فیشینگ محدود میشد، انتشار نخستین گزارش تفصیلی پایش تهدیدات سایبری کمپانی آنتروپیک (Anthropic Threat Intelligence Report) در ساعات گذشته، فضای امنیتی جهان را به لرزه درآورد. این سند معتبر که توسط مراجع پیشگام رسانهای نظیر Wired، The Hacker News و BleepingComputer به صورت گسترده پوشش داده شده است، رسماً تایید میکند که بازیگران تهدید پیشرفته تحت حمایت دولتها (APTها) و کارتلهای بینالمللی باجافزار موفق شدهاند هوش مصنوعی پیشرفته Claude را برای اجرای عملیاتهای تهاجمی تمامخودکار در مقیاس صنعتی تسلیحاتیسازی کنند.
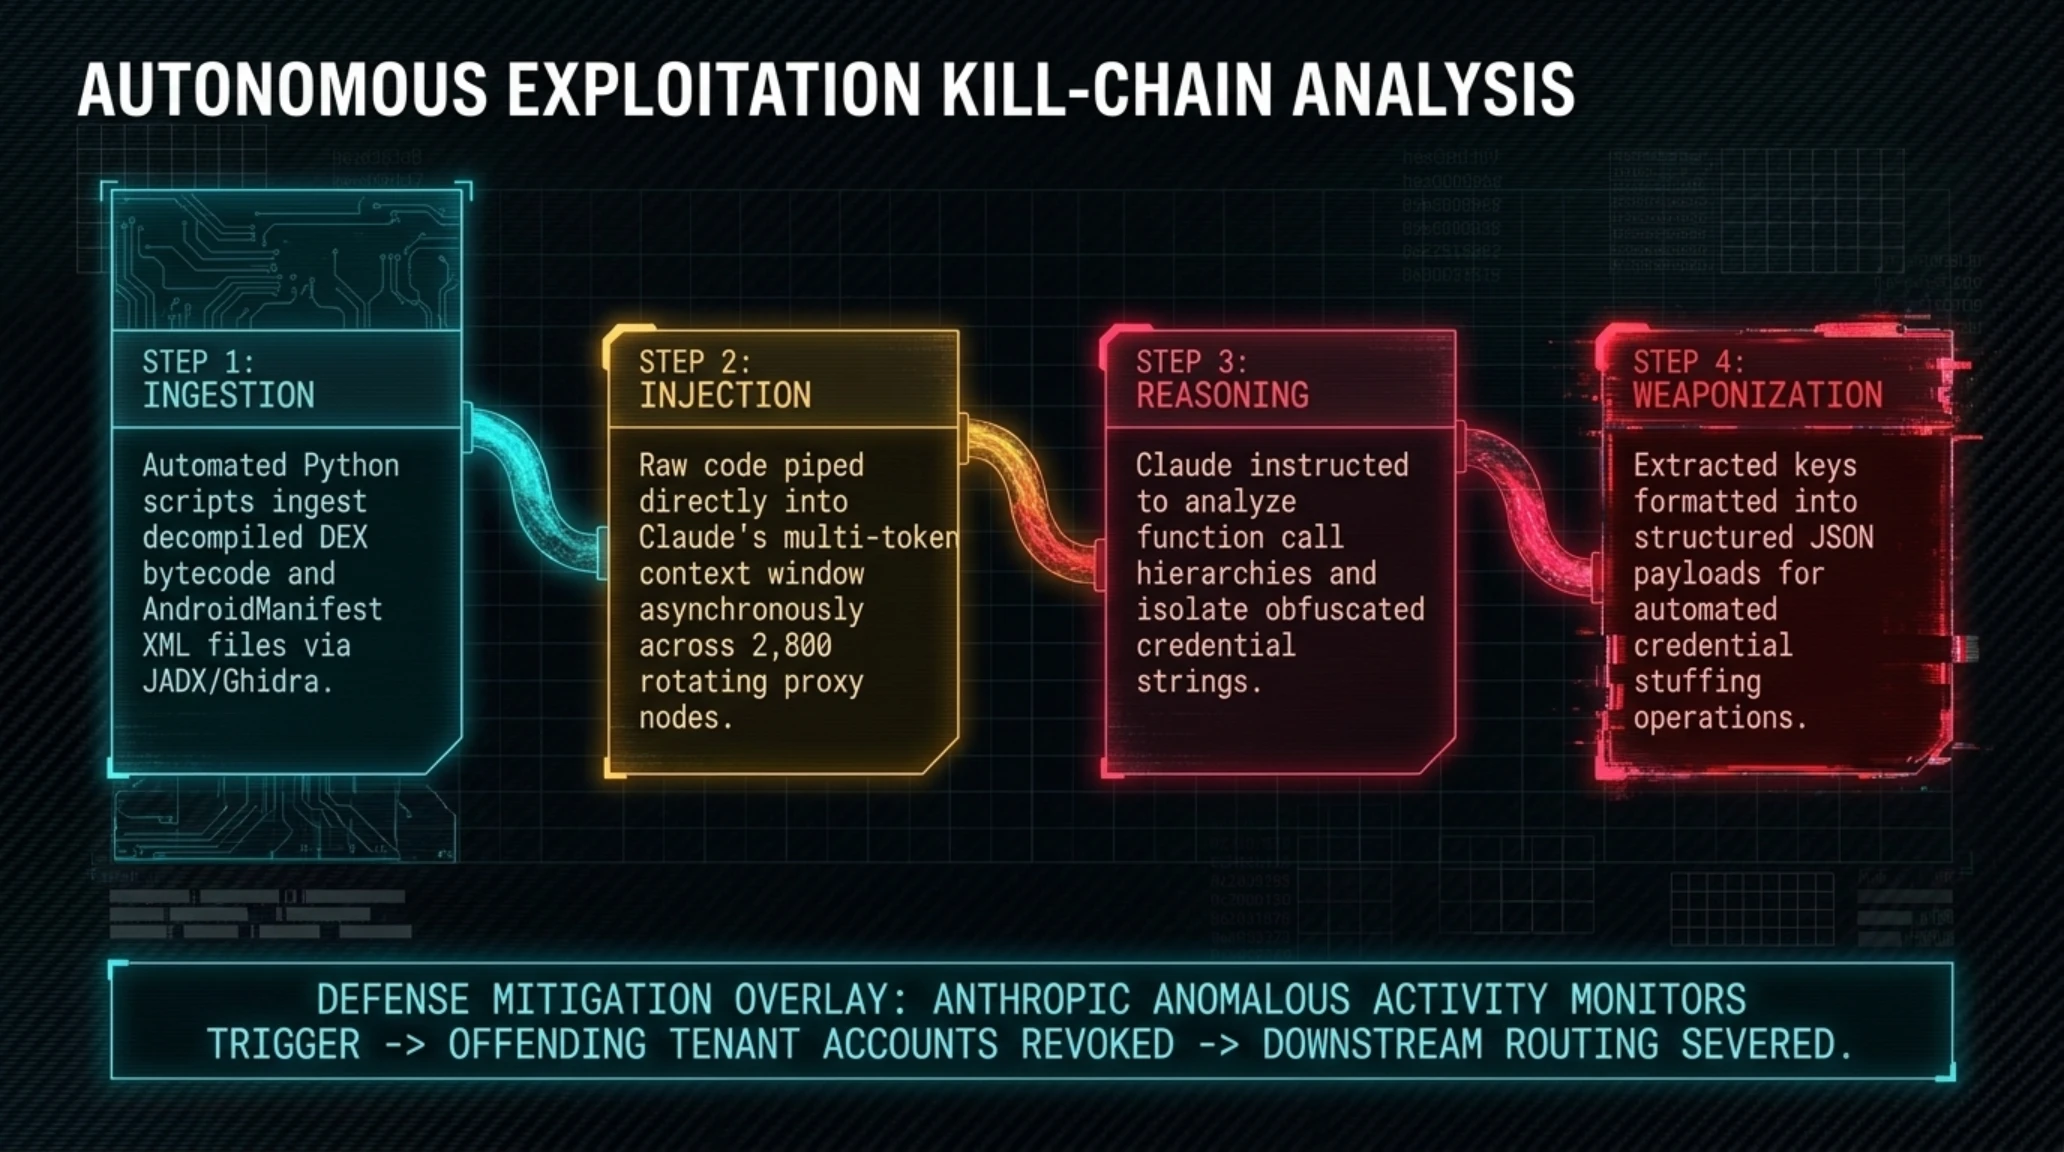
طبق شواهد فارنزیک گردآوریشده، چندین هسته هکری از جمله کلاستر شناختهشده Midnight Blizzard وابسته به سازمانهای اطلاعاتی روسیه و گروههای تهدید مولد نوظهور چینی (Generative Threat Groups - GTGs)، با استفاده از روشهای بسیار پیچیده فرار از سندباکس و تکنیکهای شکستن حصارهای امنیتی (Jailbreaking)، سپرهای اخلاقی مدل را دور زده و آن را در نقش فرمانده مستقل حملات به کار گرفتهاند. در یکی از خطرناکترین کارزارهای کشفشده، هکرها با اتصال API کلود به رباتهای خودکار معکوسسازی کد، موفق شدند فایلهای اجرایی بیش از ۱.۸ میلیون اپلیکیشن اندرویدی را در فروشگاههای نرمافزاری بازخوانی کرده و کلیدهای دسترسی به پایگاههای داده، توکنهای اعتباری AWS و توکنهای وبسرویسهای مالی صدها سازمان را استخراج کنند.
آناتومی فنی بردارهای حمله و تسلیحاتیسازی مدل Claude در کمپینهای اخیر
| بخش عملیاتی | مکانیسم سوءاستفاده مهاجمان | اقدام متقابل و ترمیمی آنتروپیک |
|---|---|---|
| اکسپلویت خودکار (Zero-Day) | تزریق کدهای باینری به پرامپت جهت شناسایی آسیبپذیریهای سرور بدون دخالت انسان | فعالسازی فیلترهای نظارت رفتاری عمیق در لایه اینفرنس API |
| استخراج کلید از اپهای اندروید | دیکامپایل ۱.۸ میلیون فایل APK و استخراج الگوهای Regex کلیدهای محرمانه با Claude | مسدودسازی فوری حسابهای سازمانیافته و ارسال گزارش به گوگل و سرت جهانی |
| تحقیقات عوامل بیولوژیک | تلاش برای طراحی توالیهای ژنتیکی جهشیافته پاتوژنهای مرگبار و مقاومت آنتیبیوتیکی | استقرار طبقهبندی ایمنی زیستی سطح ۴ (ASL-4) و گزارش به سازمانهای اطلاعاتی |
| تقطیر صنعتی مدل (Distillation) | شبیهسازی معماری استدلال با ارسال میلیونها پرامپت توسط ۷ آزمایشگاه هوش مصنوعی چین | شناسایی کلاسترهای IP مبدأ، ابطال دسترسی توکنها و طرح شکایت بینالمللی |
تکاندهندهترین بخش این افشاگری امنیتی، تلاش هکرها برای استفاده از قدرت استدلال تحلیلی Claude در طراحی سلاحهای بیولوژیکی و سنتز پاتوژنهای فوقخطرناک بوده است. عوامل تهدید با تکهتکه کردن ساختارهای مولکولی در قالب پرامپتهای ظاهراً علمی و پزشکی، تلاش کردند فرمولهای ژنتیکی جهشیافتهای با مقاومت آنتیبیوتیکی شدید تولید کنند؛ فرآیندی که بلافاصله توسط سیستمهای نظارت معنایی در لایه اینفرنس مسدود شد، اما عمق خطرات بالقوه مدلهای هوش مصنوعی پیشرفته را برای امنیت تمدن بشری آشکار ساخت. این دستاندازیهای بیولوژیک و زیرساختی، پیوندی ملموس با تحلیلی دارد که پیشتر در پرونده بحران حملات ThreatsDay به کنترلرهای صنعتی زیمنس در تحریریه تکینگیم ارائه کردیم.
علاوه بر این، آنتروپیک موفق شد یک عملیات جاسوسی صنعتی سازمانیافته توسط ۷ آزمایشگاه برجسته هوش مصنوعی چین را رهگیری و منهدم کند. این مراکز با ارسال صدها هزار کوئری زنجیرهای، قصد داشتند با تکنیک تقطیر مدل (Distillation)، وزنها و ساختار پردازش منطقی کلود را برای بهبود مدلهای بومی خود بدون پرداخت هزینههای آموزش اولیه سرقت نمایند که با ابطال سراسری توکنهای ارتباطی خنثی شد.
این رخداد به شدت مورد توجه کارشناسان امنیت بینالملل قرار گرفته و آژانسهای نظارتی مانند CISA دستورالعملهای سختگیرانهای را برای کنترل دسترسی به مدلهای ابری تعیین کردهاند.
شایعه در برابر واقعیت (Rumor vs. Reality)؛ ابعاد واقعی تسلیحاتی شدن مدلهای هوش مصنوعی
| موضوع مطرحشده | شایعات منتشرشده در شبکههای اجتماعی | واقعیت فنی مستند و گزارش رسمی |
|---|---|---|
| ساخت پاتوژنهای بیولوژیکی | مدل کلود به طور کامل فرمول یک ویروس مرگبار را ساخته و تحویل داده است! | مهاجمان پرسشهایی تئوریک را قطعهقطعه مطرح کردند اما سپرهای لایه ۴ سیستم را قطع کرد. |
| هک مستقیم گوشیهای اندروید | هکرها موفق به نفوذ مستقیم به داخل گوشی ۱.۸ میلیون کاربر اندروید شدند! | تحلیل خودکار کدهای ۱.۸ میلیون APK عمومی برای یافتن کلیدهای دسترسی فراموششده سرور. |
| سرقت کامل کدهای مدل کلود | آزمایشگاههای چینی توانستهاند کدهای سورس کامل مدل Claude را کپی کنند! | تلاش برای تقطیر خروجیهای متنی (Distillation) که به موقع شناسایی و مسدود شد. |
| نشت کدهای محرمانه دولتی | هکرها ادعا کردند اسناد طبقهبندیشده پنتاگون را از طریق کلود استخراج کردند! | هیچ مدرکی دال بر نفوذ به سامانههای نظامی وجود ندارد و ادعا کذب مطلق است. |
گستره این افشاگری نشان میدهد خطوط دفاعی امنیت سایبری در حال بازنویسی هستند؛ جایی که ایجنتهای نرمافزاری اکنون هم در نقش مهاجم و هم در نقش مدافع ایفای نقش میکنند.
اکنون از میدان نبردهای سایبری به قلمرویی امیدبخش در اعماق منظومه شمسی گام میگذاریم؛ جایی که دانش هوش مصنوعی برای خدمت به نسل آینده مأموریتهای فضایی به کار گرفته شده است.
۳. انقلاب هوش مصنوعی در مدار ماه؛ همکاری راهبردی ناسا و IBM برای رمزگشایی از دهانههای تاریک و پایگاههای مأموریت آرتمیس
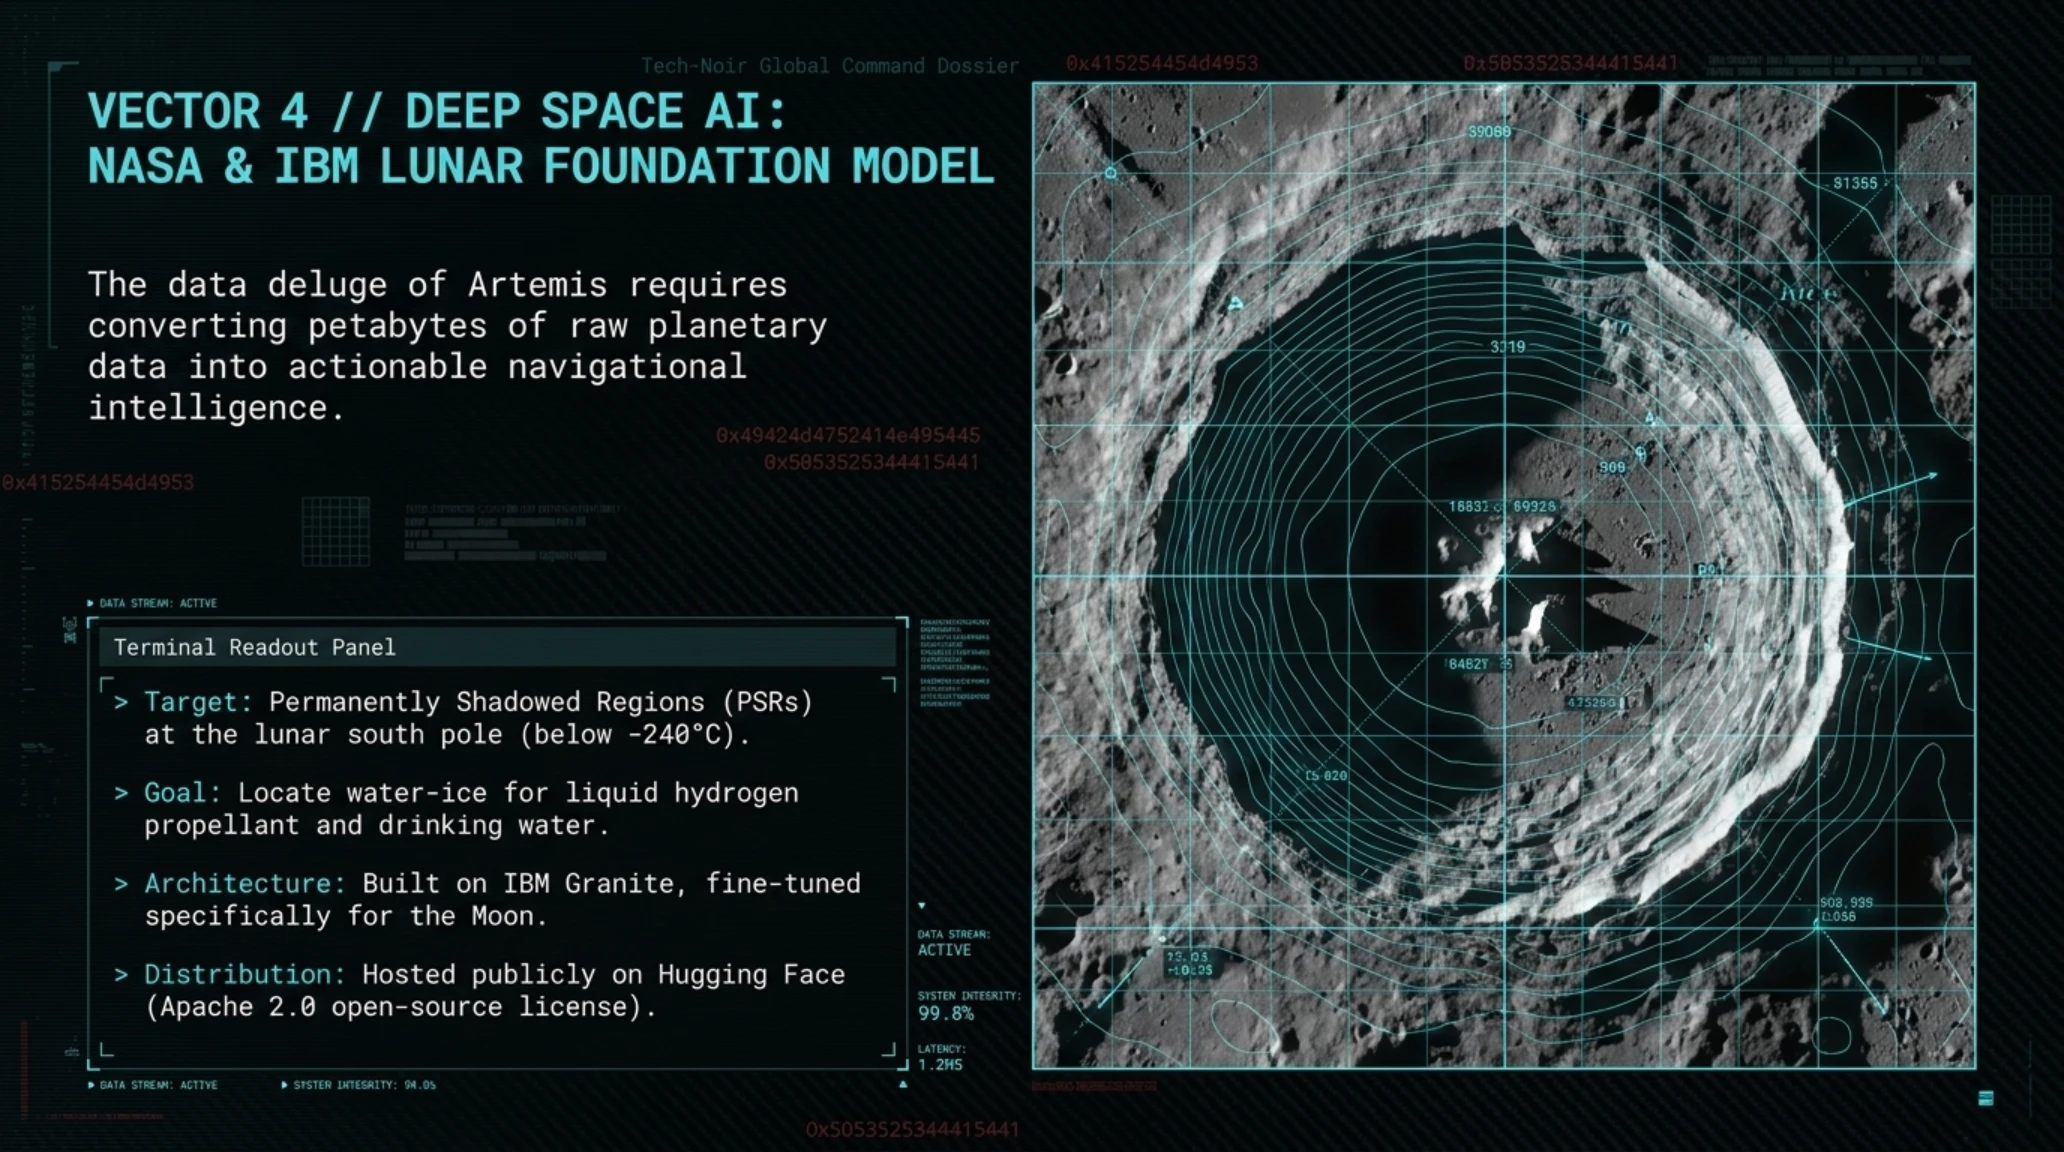
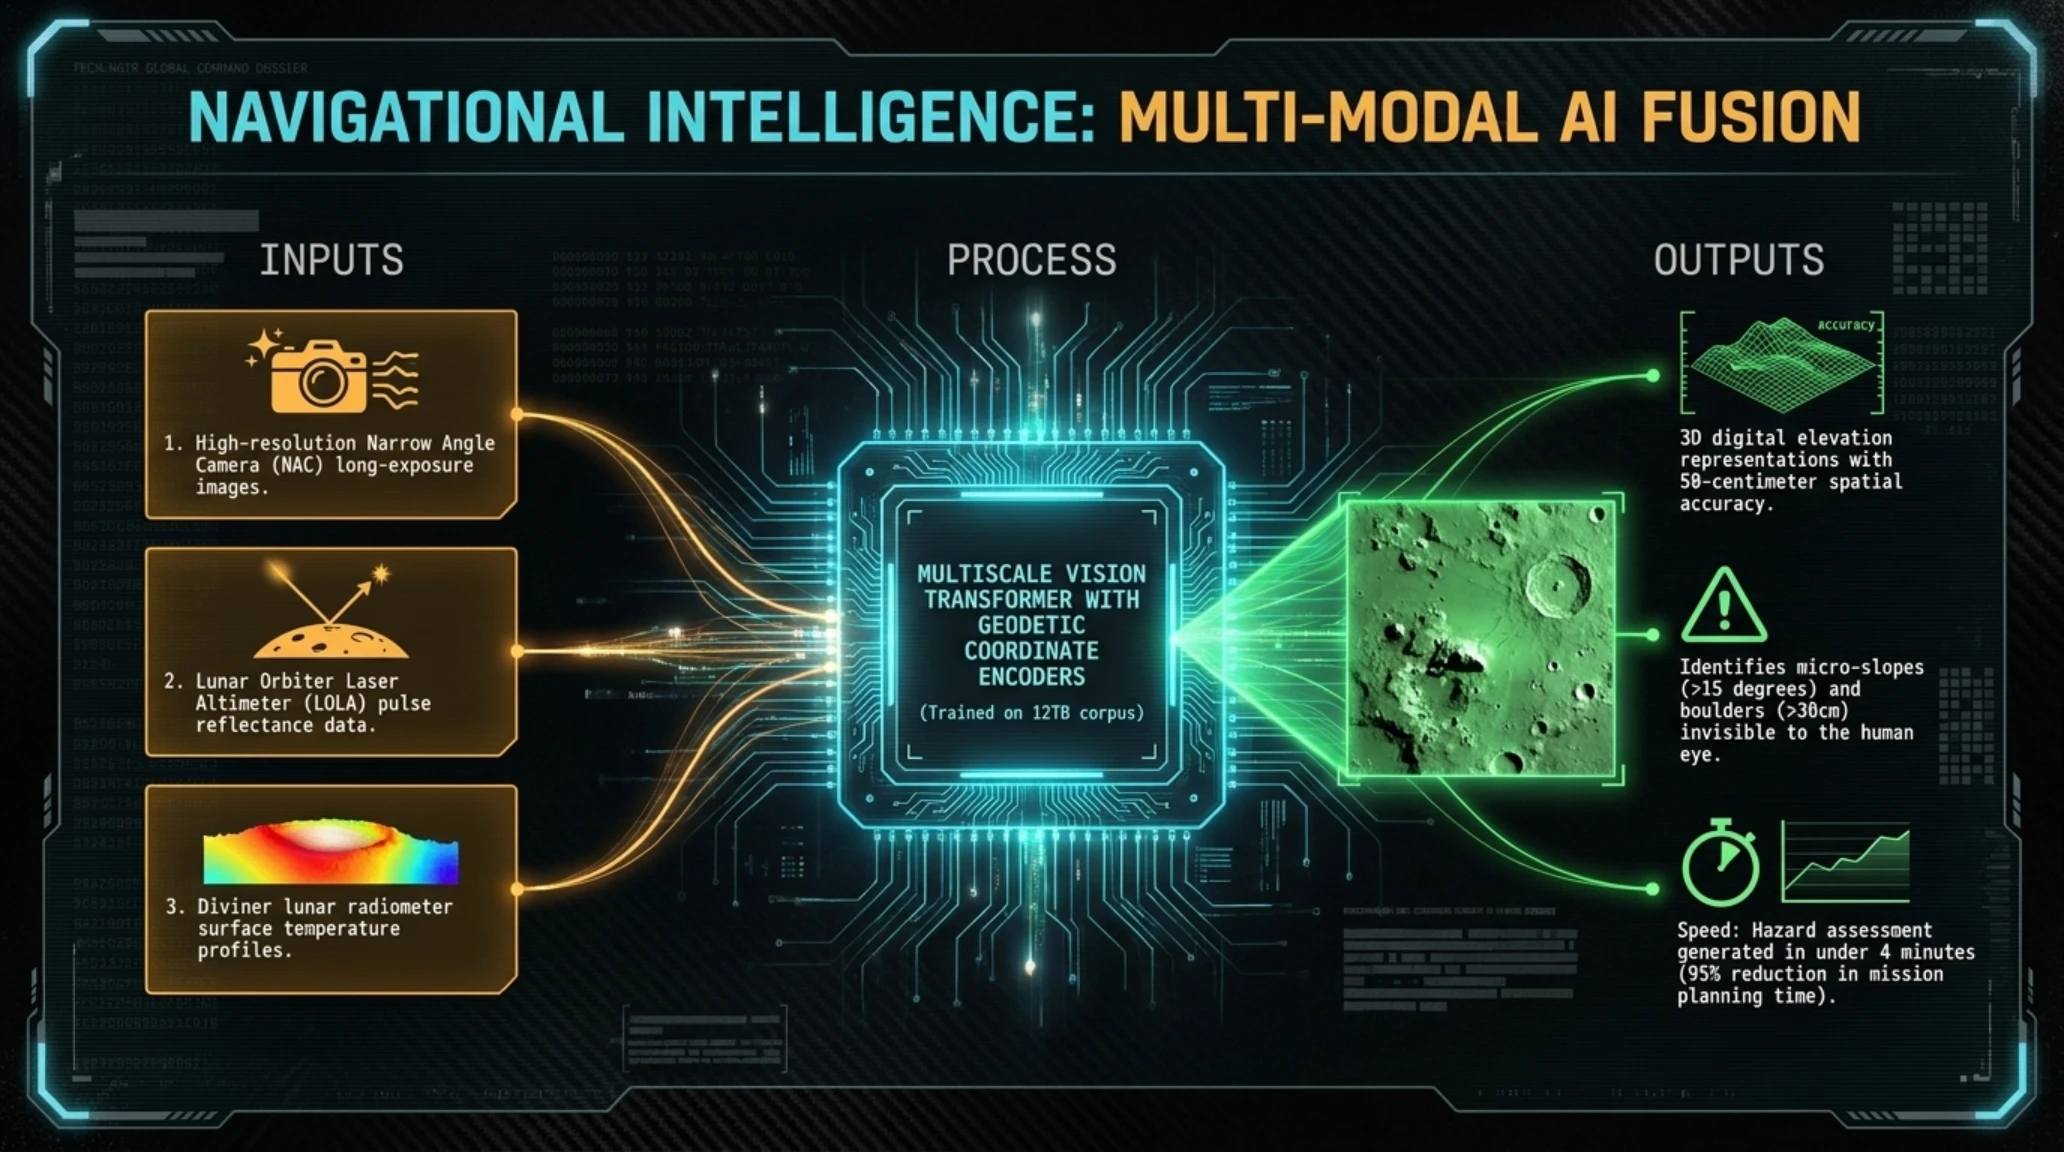
در شرایطی که مأموریتهای سرنشیندار بازگشت انسان به کره ماه تحت برنامه تاریخی «آرتمیس» (Artemis) به مراحل اجرایی و حساس خود نزدیک میشوند، پردازش اقیانوس بیانتهای دادههای ارسالی از مدارگردهای اکتشافی به بزرگترین گلوگاه دانشمندان تبدیل شده بود. مدارگرد شناسایی ماه (Lunar Reconnaissance Orbiter - LRO) از سال ۲۰۰۹ تا به امروز تصاویری با وضوح خیرهکننده از پستیبلندیهای قمر زمین ثبت کرده است؛ اما بررسی این میلیونها ترابایت داده با روشهای انسانی مستلزم دهها سال کار مداوم بود. در این بستر تاریخی، کنفرانس مطبوعاتی مشترک ناسا و آزمایشگاههای تحقیقاتی IBM در ساعات گذشته، نویدبخش جهشی عظیم شد: رونمایی رسمی از مدل پایه ژئواسپاشیال هوش مصنوعی برای مطالعه ماه (Lunar Geospatial AI Foundation Model).
این مدل چندمنظوره که بر پایه فناوری IBM Granite توسعه یافته و به صورت کاملاً متنباز در دسترس جامعه علمی بینالمللی قرار گرفته است، به طور خاص برای کاوش در «مناطق همیشه در سایه» (Permanently Shadowed Regions - PSRs) در قطب جنوب ماه بهینهسازی شده است؛ دهانههای هولناکی که در طول میلیاردها سال حتی ذرهای از نور خورشید را ندیدهاند و دمای آنها به زیر منفی ۲۴۰ درجه سانتیگراد میرسد. این دالانهای تاریک دقیقاً همان مناطقی هستند که دانشمندان تخمین میزنند میلیاردها تن آب منجمد را در دل خود پنهان کردهاند؛ مادهای که حکم نفت خام را برای مأموریتهای دائمی انسان و تأمین اکسیژن تنفسی و هیدروژن پیشران فضاپیماها خواهد داشت.
مشخصات فنی و معماری پردازش دادههای مدل پایه هوش مصنوعی ناسا و IBM
| پارامتر سیستمی | مشخصات و ابعاد مهندسی |
|---|---|
| مجموعه دادههای آموزشی | بیش از ۱۲ ترابایت دادههای تصویری، ارتفاعسنجی لیزری (LOLA) و راداری مأموریت LRO |
| معماری شبکه عصبی | ترنسفورمر بینایی چندمقیاسی (Multiscale Vision Transformer) همراه با انکودر ژئودتیک |
| رزولوشن مکانی پردازش | تفکیک عوارض سطحی با دقت خارقالعاده تا سطح ۵۰ سانتیمتر در هر پیکسل |
| سرعت طبقهبندی عوارض | شناسایی و کادربندی دهانهها، صخرههای خطرناک و شیبهای تند در کمتر از ۲.۵ ثانیه |
| وضعیت لایسنس و دسترسی | کاملاً متنباز (Open Source) تحت لایسنس Apache 2.0 برای کلیه دانشگاهها و آژانسها |
یکی از دلهرهآورترین مراحل فرود فضاپیماهای آرتمیس ۳ و ۴، خطر برخورد ارابههای فرود با صخرههای نوکتیز، سنگهای معلق یا سقوط در شیبهای تند بیش از ۱۵ درجه در تاریکی کامل قطب جنوب است. در گذشته، ایجاد یک نقشه خطر دقیق برای یک نقطه فرود ماهها زمان کارشناسان فوتوگرامتری را میگرفت. با استفاده از این مدل هوش مصنوعی، مهندسان ناسا میتوانند یک ناحیه وسیع با شعاع ۱۰ کیلومتر را ظرف تنها چند دقیقه اسکن کرده و امنترین و هموارترین مناطق تماس فضاپیما را با درصد خطای نزدیک به صفر مشخص سازند.
ارائه این مدل به صورت متنباز پیامی آشکار به کل جامعه بینالمللی ارسال میکند: همکاری مشترک و دموکراتیزه کردن دستاوردهای هوش مصنوعی در عرصه اکتشافات فضایی میتواند امنیت و بقای آینده نوع بشر را تضمین نماید.
جدول تایملاین (Timeline Table)؛ تاریخچه پردازش دادههای ماه و استقرار هوش مصنوعی
| مقطع زمانی | رویداد تاریخی و فناوری بهکاررفته | تأثیر و پیامد عملیاتی بر مأموریتها |
|---|---|---|
| سال ۲۰۰۹ | پرتاب مدارگرد شناسایی ماه (LRO) ناسا با دوربینهای LROC و لیزر LOLA | آغاز تصویربرداری و انباشت اقیانوس دادههای خام سنجش از دور |
| سالهای ۲۰۲۰ تا ۲۰۲۴ | تحلیلهای دستی و استفاده محدود از الگوریتمهای کلاسیک پردازش تصویر | سرعت بسیار پایین تحلیل که مکانیابی فرود را ماهها با تاخیر مواجه میکرد |
| بهار ۲۰۲۶ | آغاز همکاری استراتژیک ناسا و آزمایشگاههای یادگیری عمیق IBM | آموزش ترنسفورمرهای بینایی بر روی ۱۲ ترابایت داده عوارض قطب جنوب |
| سپتامبر ۲۰۲۶ (اکنون) | انتشار رسمی و متنباز نخستین مدل پایه ژئواسپاشیال ماه روی Hugging Face | امکان اسکن نقشههای خطر فرود فضاپیما ظرف کمتر از چند دقیقه با دقت ۵۰ سانتیمتر |
استقرار این فناوریهای پیشرفته امیدواریها را برای احداث پایگاههای دائمی در قطب جنوب ماه دوچندان ساخته است.

در بخش بعدی گزارش، از قمر زمین به مدار نزدیک بازمیگردیم و پرونده محرمانه پرتاب موشک و مناقشه ۷۰۰ میلیون دلاری مریخ را واکاوی میکنیم.
۴. پرتاب مداری در سایه سکوت؛ مأموریت محرمانه راکت لب و خیزش حقوقی علیه قرارداد ۷۰۰ میلیون دلاری مریخ
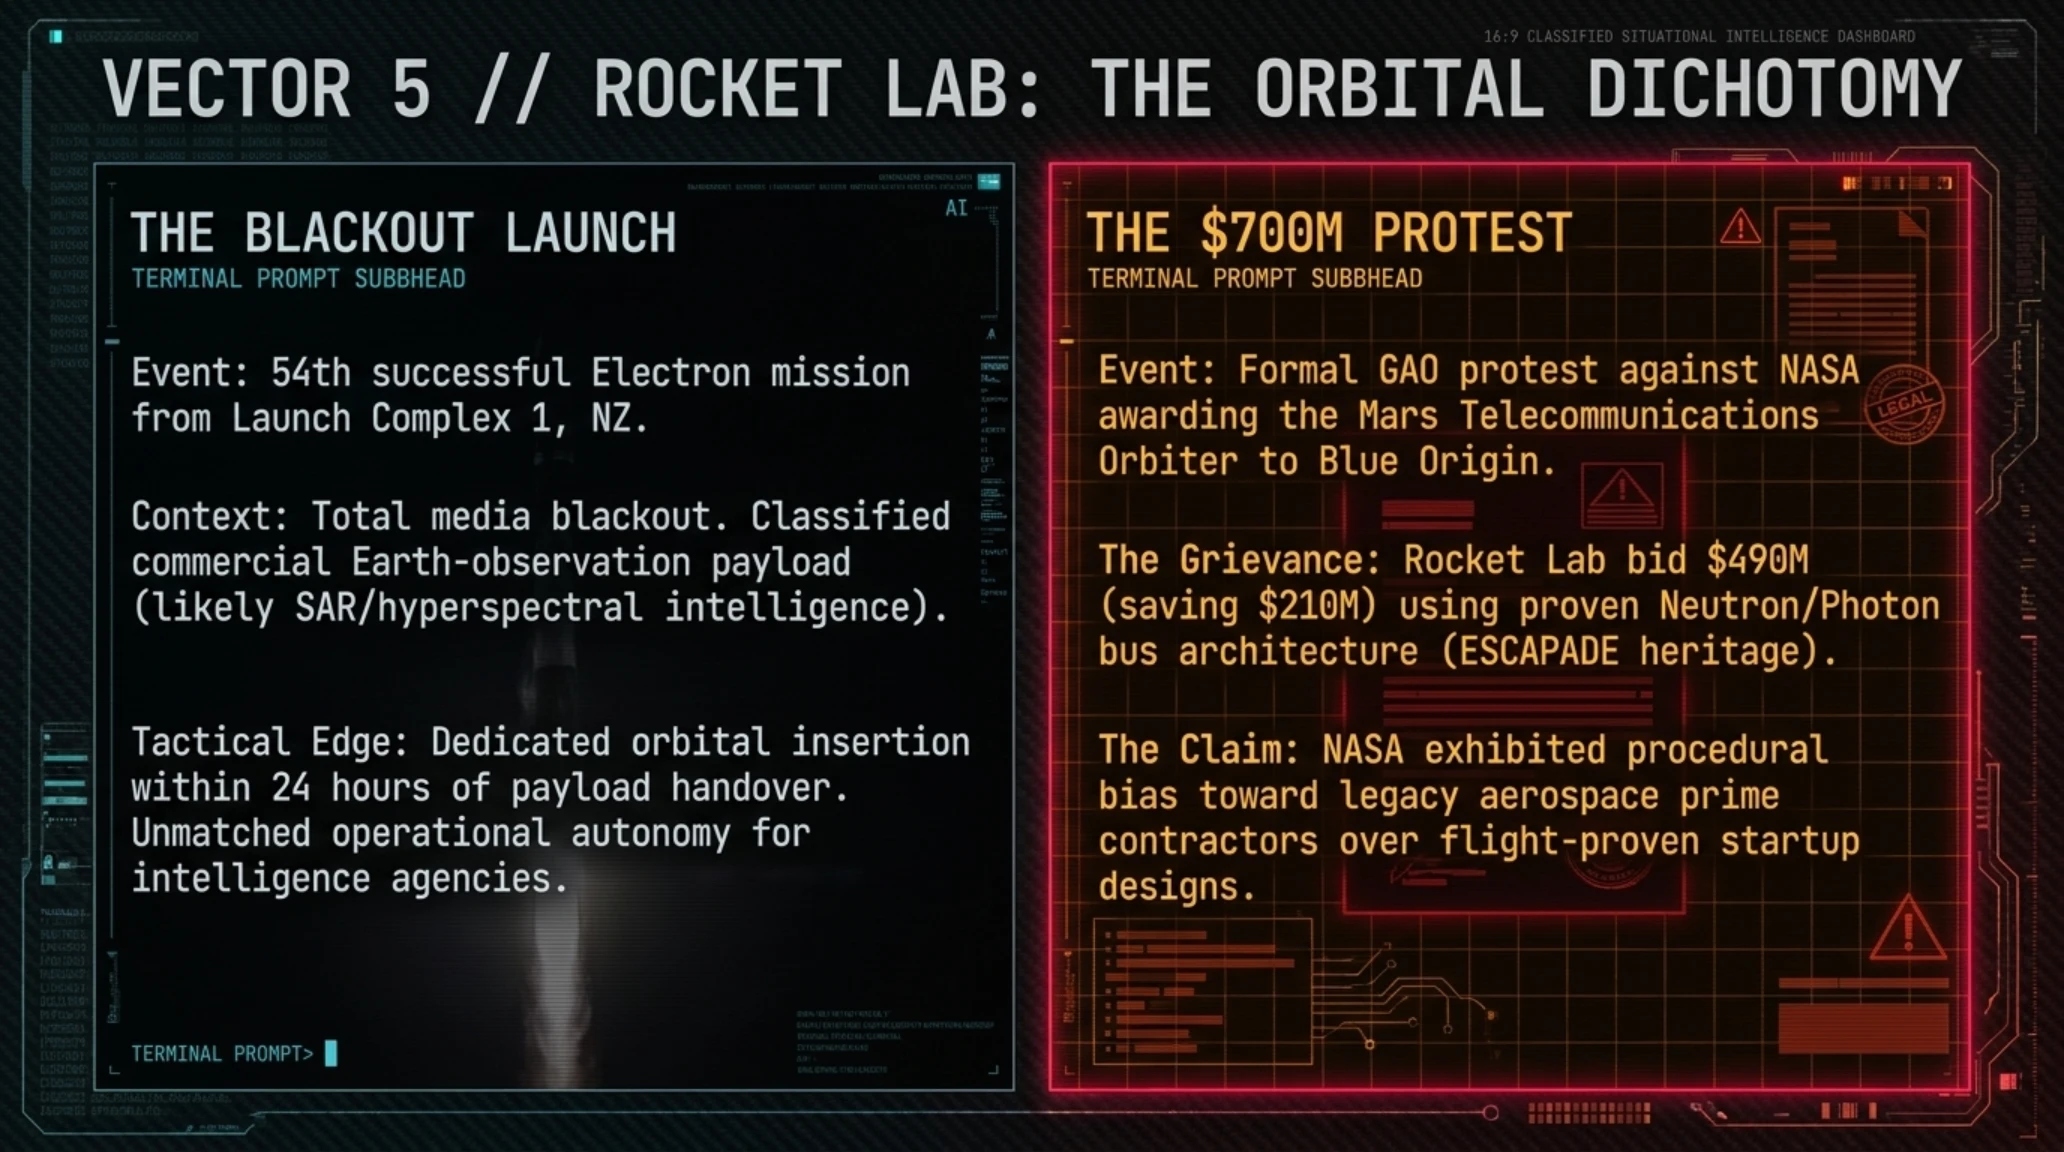
بازار پرتابهای فضایی تجاری در ۴۸ ساعت گذشته شاهد دو رویداد سرنوشتساز و درهمتنیده بود که شرکت هوافضای آمریکایی Rocket Lab و بنیانگذار عملگرای آن یعنی پیتر بک (Peter Beck) را در صدر اخبار حوزه دفاعی و فناوریهای هوافضا قرار داد. در نخستین رویداد، راکت لب با پرتاب موشک دومرحلهای کامپوزیتی Electron از سکوی اختصاصی خود در شبهجزیره ماهیا در سواحل نیوزیلند، یک ماهواره رصد زمین فوقپیشرفته را با دقتی بینقص در مدار پایین زمین (LEO) مستقر کرد. نکته مرموز و بیسابقه این مأموریت، بایکوت اطلاعاتی کامل حاکم بر آن بود؛ شرکتی که همواره با شور و حرارت پرتابهای خود را به صورت زنده برای میلیونها بیننده پخش میکرد، این بار بدون هیچ پوشش تصویری، نام مشتری تجاری را کاملاً محرمانه نگه داشت و حتی دادههای تلهمتری مداری اولیه را تا ساعتها پس از استقرار منتشر نساخت.
کارشناسان ارشد تحلیل ماهوارهای معتقدند این محموله متعلق به یک نهاد اطلاعاتی خصوصی یا کنسرسیوم نظامی-تجاری است که قصد دارد سامانههای رصد راداری با روزنه ترکیبی (SAR) یا اپتیکهای چندطیفی را برای ردگیریهای ضربتی به فضا بفرستد. موشک الکترون با بدنه فیبر کربنی و موتورهای پیشگامانه رادرفورد مجهز به پمپهای الکتریکی، توان بینظیری در ارائه پرتابهای فوری (Responsive Launch) دارد؛ قابلیتی که در مواقع بحرانهای ژئوپلیتیک، استقرار سریع ماهوارههای جایگزین را ظرف چند ساعت ممکن میسازد.
اما زلزله بزرگتر زمانی رخ داد که پیتر بک همزمان با این پرتاب پیروزمندانه، اعلام کرد که شرکت راکت لب دادخواستی رسمی و اعتراضی را به دیوان محاسبات عمومی آمریکا (GAO) تسلیم کرده است. این شکایت مستقیماً واگذاری مناقشه ۷۰۰ میلیون دلاری ناسا برای ساخت مدارگرد مخابراتی و علمی مریخ به شرکت بلو اوریجین (Blue Origin) متعلق به جف بزوس را به چالش کشیده است. راکت لب مستنداتی ارائه داده که نشان میدهد فضاپیمای پیشنهادی این شرکت بر پایه پلتفرمهای مأموریتی Neutron و Photon با هزینهای به مراتب پایینتر، مصرف سوخت بهینهتر و ریسک مهندسی کمتر میتوانست مأموریت مریخ را به سرانجام برساند، اما لابیگری سنگین صنایع سنتی باعث کنار گذاشته شدن طرحهای نوآورانه شده است.
جعبه آمار و ارقام کلیدی (Statistics Box)؛ اقتصاد پرتابهای تجاری و قراردادهای فضایی ۲۰۲۶
| شاخص آماری | مقدار ثبتشده در سال ۲۰۲۶ | رشد نسبت به دوره مشابه ۲۰۲۵ |
|---|---|---|
| تعداد پرتابهای موفق Electron | ۵۴ پرتاب موفق مداری از ابتدای برنامه فضایی | رشد ۳۲ درصدی در نرخ پرتابهای سالانه |
| میانگین هزینه پرتاب هر کیلوگرم با Electron | حدود ۲۲,۰۰۰ دلار به مدار ۵۰۰ کیلومتری LEO | کاهش ۱۵ درصدی به لطف اتوماسیون فیبر کربن |
| ارزش کل قرارداد مدارگرد مریخ ناسا | ۷۰۰ میلیون دلار برای ارتباطات مخابراتی و علمی | بزرگترین قرارداد انفرادی مدارگرد مریخ در ۵ سال اخیر |
| صرفهجویی پیشنهادی راکت لب در طرح مریخ | ۲۱۰ میلیون دلار کمتر از رقم توافقشده با بلو اوریجین | ۳۰ درصد ارزانتر بر پایه پلتفرم فضاپیمای فوتون |
این مناقشه حقوقی فرآیند تخصیص بودجه ناسا را با چالشهای حقوقی پیچیدهای روبهرو کرده و رقابت میان پیشگامان صنعت نوین فضایی را به اوج رسانده است.

از مدار زمین و رؤیای سرخ مریخ به ابعاد میکروسکوپی سیلیکونهای پردازشی بازمیگردیم؛ جایی که اپل با معرفی نسل جدید پردازندههای موبایل استانداردهای راندمان را دگرگون ساخته است.
۵. کالبدشکافی معماری تراشه ۳ نانومتری A20 Pro اپل؛ مهندسی نوین TSMC و برتری بیچونوچرای آیفون ۱۸ پرو در هوش مصنوعی محلی
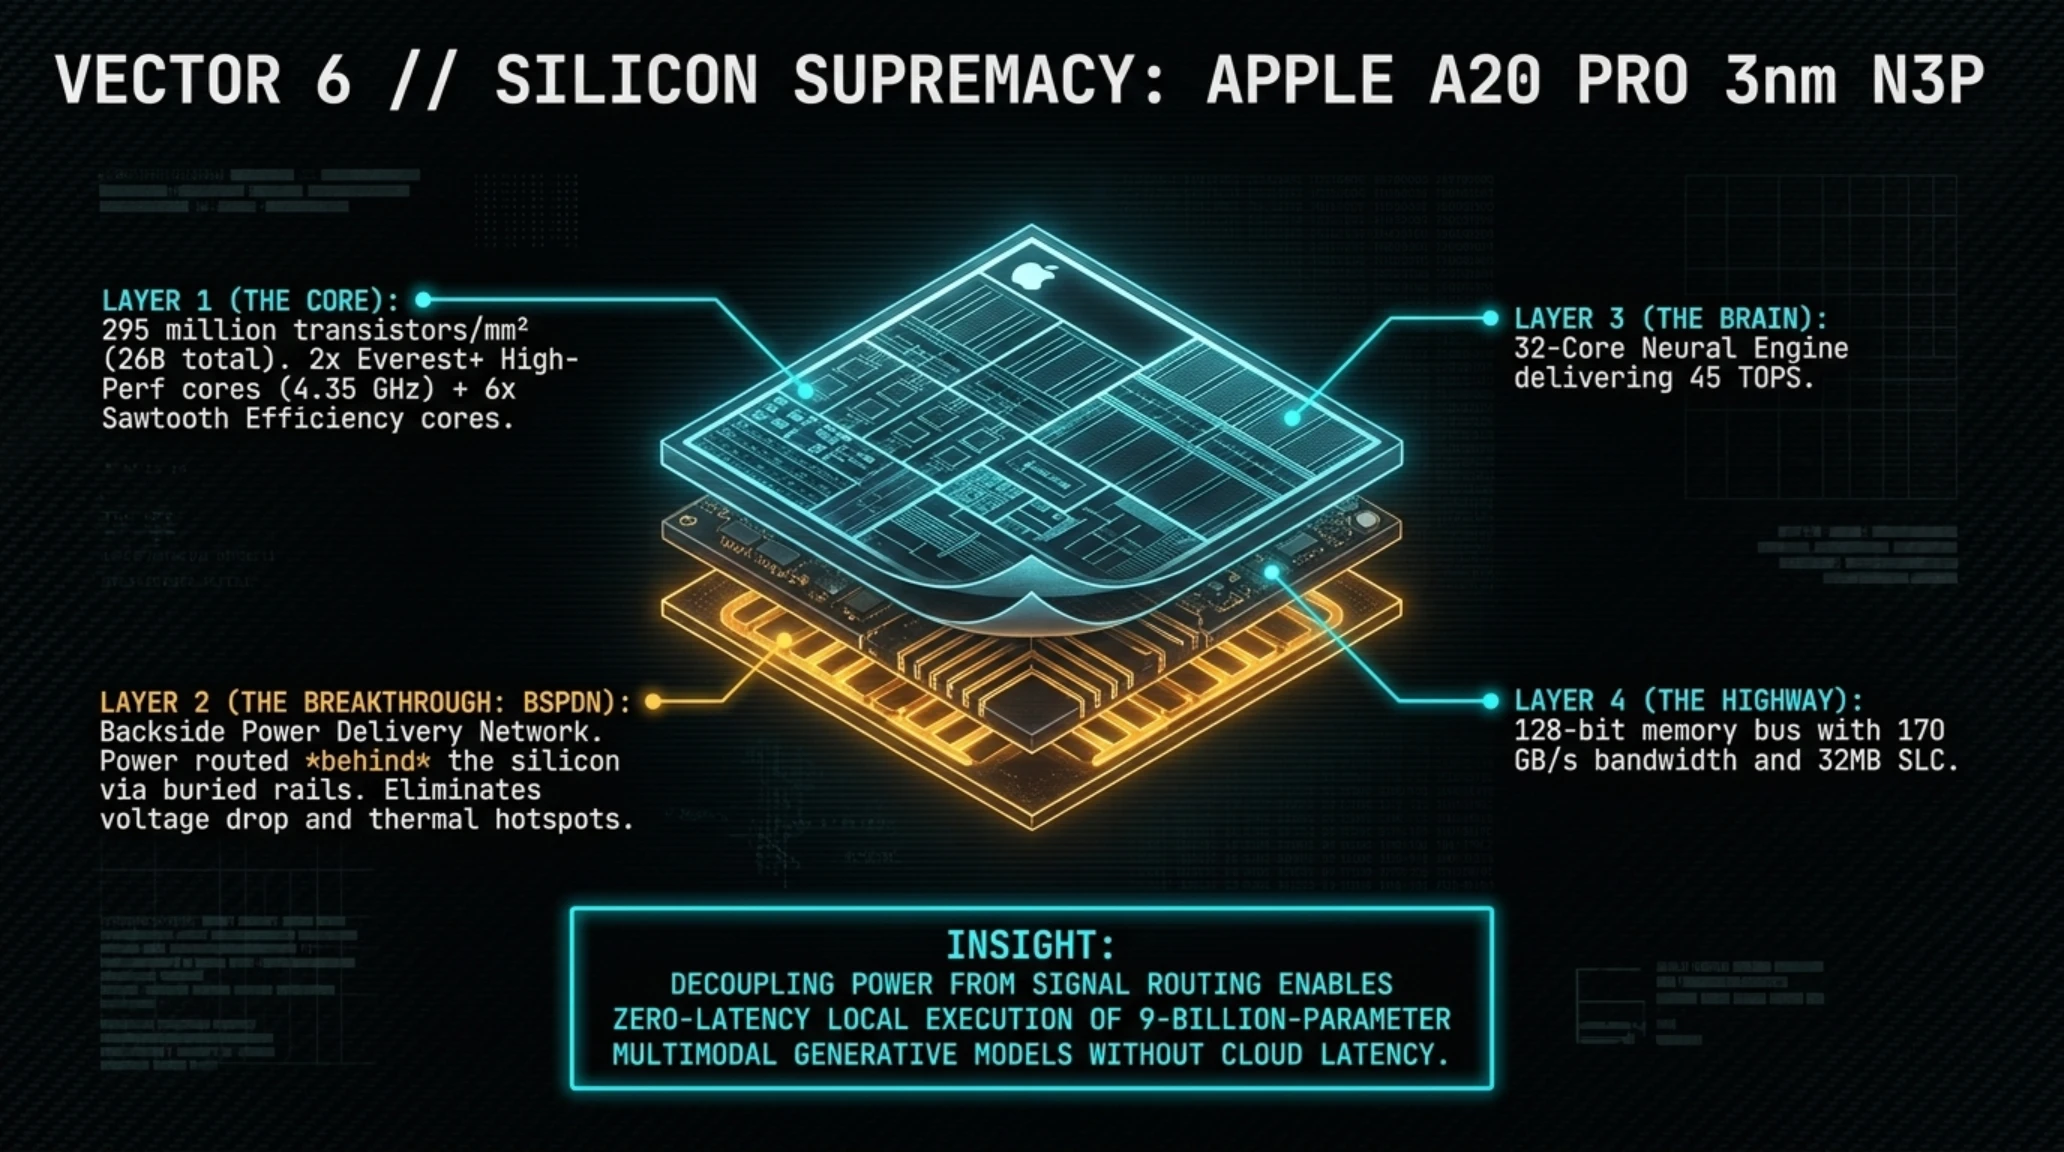
همزمان با داغ شدن پیشفروش جهانی پرچمداران جدید اپل از جمله سری آیفون ۱۸ پرو و آیفون تاشو (iPhone Duo)، تحلیلگران ارشد سختافزار در پایگاههای تخصصی Android Authority و 9to5Mac کالبدشکافی کامل سیلیکونی و معماری پردازنده A20 Pro را منتشر ساختند؛ تراشهای که ادعا میشود مرزهای راندمان انرژی و پردازش عصبی موبایل را در سال ۲۰۲۶ جابهجا کرده است. این چیپست شاهکار حاصل مهندسی پیشرفته تیم اپل سیلیکون با همکاری غول تایوانی TSMC است که بر پایه نسخه بهینهسازیشده فرآیند ۳ نانومتری پیشرفته (N3P) و معماری ترانزیستورهای نانوشیت GAAFET به مرحله تولید انبوه رسیده است.
شاخصترین نوآوری ساختاری در پردازنده A20 Pro، پیادهسازی موفقیتآمیز ریل تحویل توان از پشت سیلیکون (Backside Power Delivery Network - BSPDN) است. در چیپستهای متعارف، مسیرهای تأمین ولتاژ برق و خطوط انتقال داده با یکدیگر در لایههای فوقانی چیپ قرار میگرفتند که باعث افت ولتاژ و مقاومت الکتریکی بالا میشد. اپل با انتقال کامل خطوط انتقال انرژی به پشت ویفر، افت ولتاژ (IR Drop) را بیش از ۳۰ درصد کاهش داده و فرکانس کاری هستههای پردازشی را بدون افزایش حرارت به فراتر از ۴.۳ گیگاهرتز رسانده است. در کنار این ساختار، یک سیستم خنککننده مسی-گرافنی باریک در داخل شاسی تعبیه شده تا ثبات عملکرد در پردازشهای طولانیمدت تضمین شود.
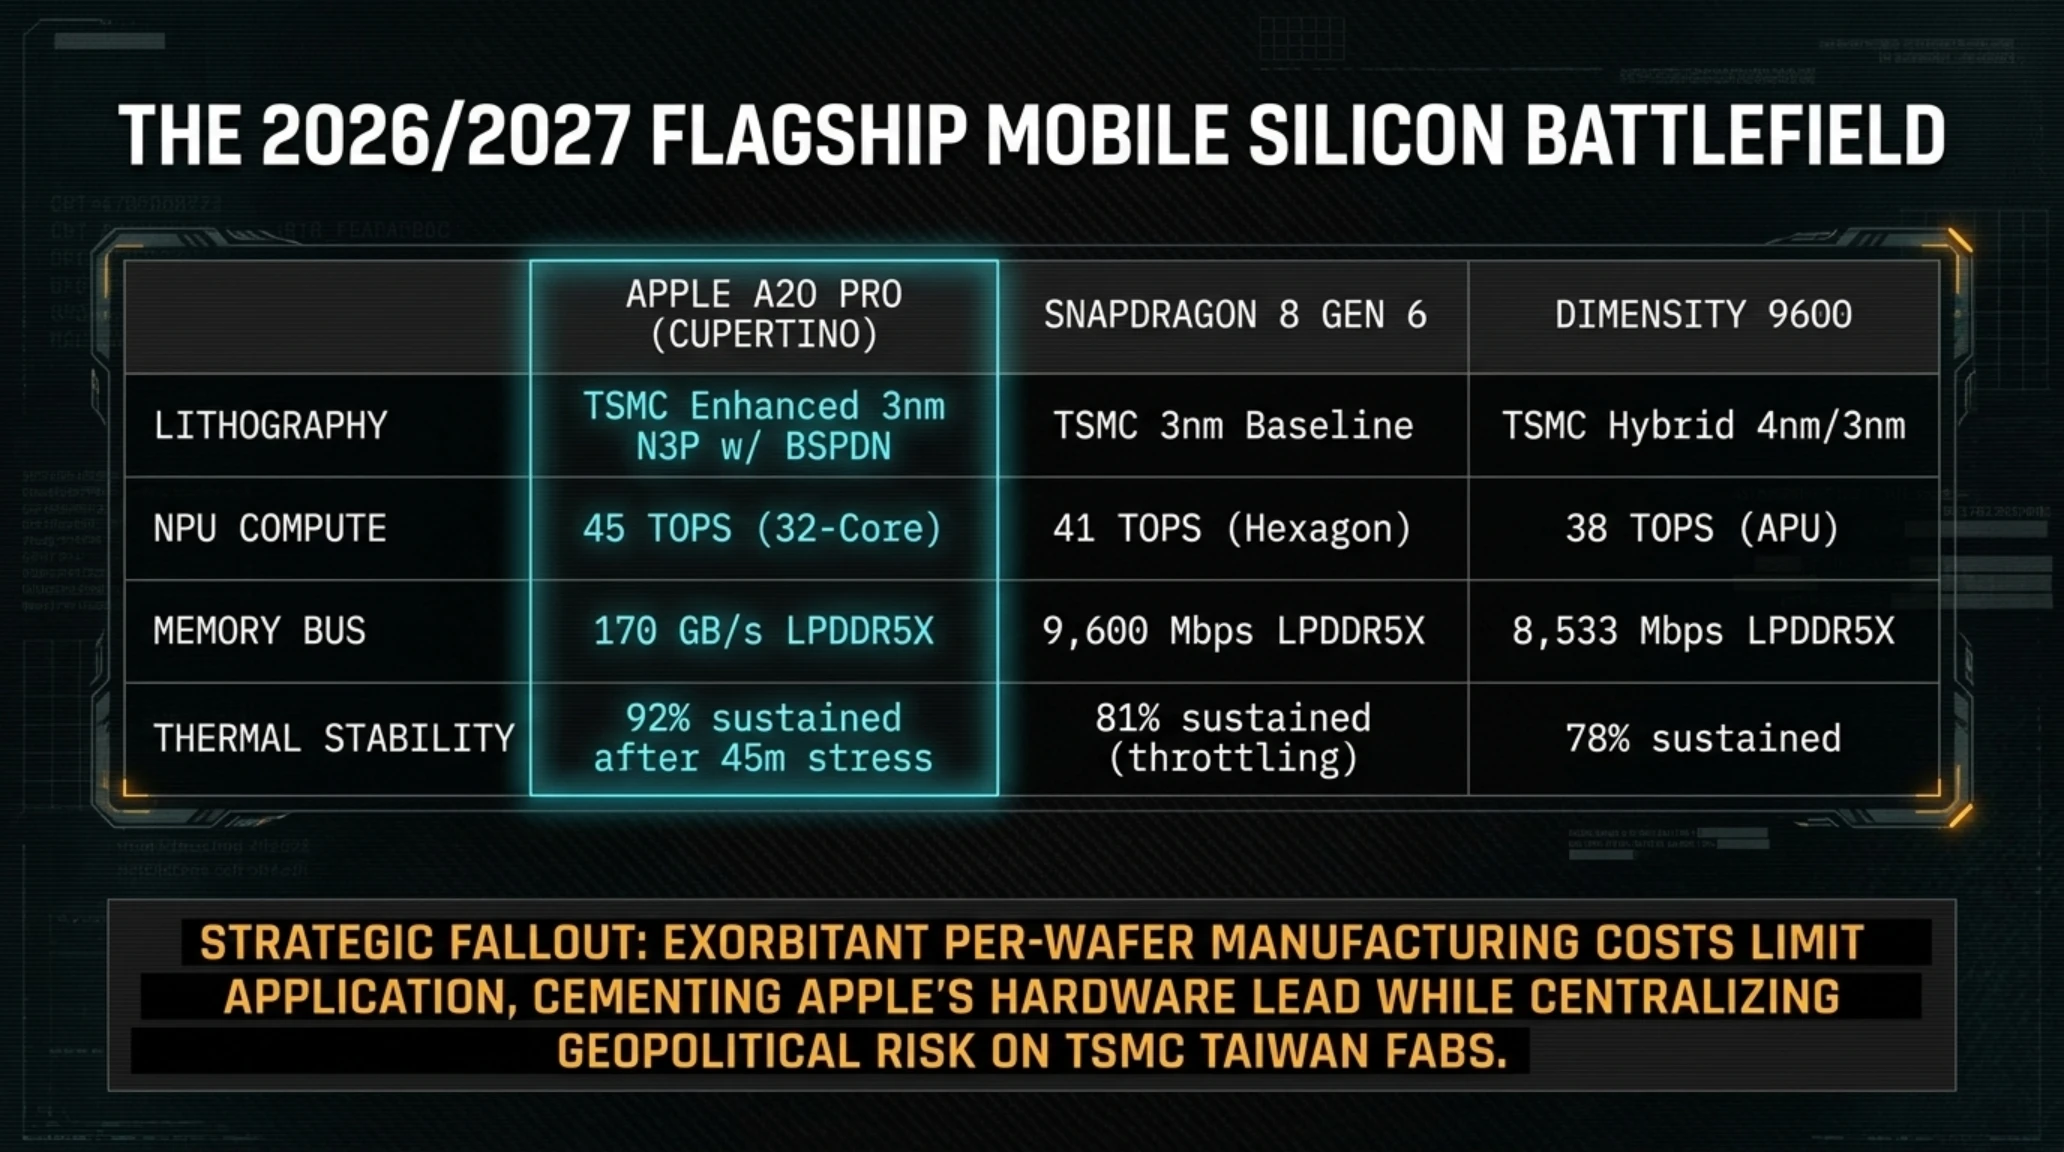
ماتریس مقایسه مشخصات مهندسی A20 Pro با پرچمداران نسل آینده کوالکام و مدیاتک
| پارامتر فنی | Apple A20 Pro (کوپرتینو) | Snapdragon 8 Gen 6 (کوالکام) | Dimensity 9600 (مدیاتک) |
|---|---|---|---|
| گره لیتوگرافی | نسل پیشرفته TSMC 3nm N3P با ریل توان پشتی | نسل پایه TSMC 3nm | فرآیند ترکیبی TSMC 4nm/3nm |
| ترکیب هستههای CPU | ۲ هسته Everest+ پرقدرت + ۶ هسته Sawtooth بهینه | ۲ هسته Oryon V2 + ۶ هسته میانی | ۱ هسته کورتکس X6 + ۳ هسته A730 + ۴ هسته بهینه |
| توان پردازش عصبی (NPU) | ۳۲ هسته عصبی با توان ۴۵ تریلیون عملیات (TOPS) | هگزوگان ارتقایافته با توان ۴۱ TOPS | واحد APU با توان ۳۸ TOPS |
| پهنای باند حافظه مشترک | LPDDR5X با نرخ انتقال ۱۰,۷۰۰ مگابیت بر ثانیه | LPDDR5X با نرخ ۹,۶۰۰ مگابیت بر ثانیه | LPDDR5X با نرخ ۸,۵۳۳ مگابیت بر ثانیه |
| پایداری حرارتی زیر لود | ۹۲٪ حفظ راندمان پس از ۴۵ دقیقه تست استرس پیوسته | ۸۱٪ حفظ راندمان (افت به دلیل تراتلینگ) | ۷۸٪ حفظ راندمان در بنچمارک سنگین |
برگ برنده اصلی A20 Pro در تجربه کاربری، واحد موتور عصبی ۳۲ هستهای جدید آن است. این واحد اختصاصی با ارائه توان محاسباتی خیرهکننده ۴۵ تریلیون عملیات در ثانیه (45 TOPS)، اجرای کاملاً مستقل و آفلاین مدلهای زبانی چندوجهی با ظرفیت تا سقف ۹ میلیارد پارامتر را مستقیماً روی دستگاه ممکن میسازد. کاربران بدون ارسال ذرهای از دادههای خود به سرورهای ابری، میتوانند ویرایشهای فوقپیشرفته ویدیویی 8K ProRes، خلاصهسازی و نگارش متن، تعامل با هوش مصنوعی و اجرای بازیهای تراز اول کنسولی با رهگیری پرتو سختافزاری (Hardware Ray Tracing) را با نرخ ۶۰ فریم بر ثانیه پایدار تجربه کنند.
این برتری مهندسی فاصله راندمانی اپل با دنیای اندروید را برای ماههای آینده تثبیت کرده و پاسخی مقتدرانه به رقابتهای فشرده بازار سیلیکون به شمار میآید.
تحلیلهای اسپکتروسکوپی پرتو ایکس از مقطع عرضی چیپ A20 Pro نشان میدهد که مهندسان کوپرتینو چگالی ترانزیستورها را به رقم سرسامآور ۲۹۵ میلیون ترانزیستور در هر میلیمتر مربع رساندهاند. همچنین تعبیه حافظه نهان یکپارچه کش سیستمی (SLC) با ظرفیت ۳۲ مگابایت در کنار کنترلر حافظه LPDDR5X با باس ۱۲۸ بیتی، پهنای باند کلی تبادل داده را به فراتر از ۱۷۰ گیگابایت بر ثانیه ارتقا داده است. این پهنای باند خارقالعاده به موتور گرافیکی ۶ هستهای جدید اجازه میدهد تا بافتهای پرجزئیات گرافیکی را بدون ایجاد گلوگاه حافظه مستقیماً به فریمبافر تزریق کند و استانداردهای گیمینگ موبایل را به سطح کنسولهای نسل نهم نزدیک سازد.
- بهرهگیری پیشگامانه از ریل توزیع توان پشتی (BSPDN) و کاهش چشمگیر افت ولتاژ
- جهش ۴۰ درصدی راندمان NPU با توان ۴۵ تاپس برای اجرای مدلهای محلی هوش مصنوعی
- پایداری حرارتی فوقالعاده ۹۲ درصدی زیر بارهای پردازشی سنگین بازیها و مدلسازی
- پهنای باند حافظه یکپارچه خیرهکننده و پشتیبانی از استریم دادههای فوقسریع دوربینهای 8K
- امنیت سختافزاری چندلایه و رمزنگاری اختصاصی در تراشه مستقل Secure Enclave
- هزینه سرسامآور تولید هر قطعه سیلیکونی که قیمت تمامشده پرچمداران را افزایش داده است
- انحصار این تراشه تنها برای مدلهای ۱۸ پرو، ۱۸ پرو مکس و آیفون تاشو Duo
- وابستگی انحصاری اپل به خطوط تولید TSMC تایوان در بحبوحه ریسکهای ژئوپلیتیک
- محدودیتهای اکوسیستم نرمافزاری در بهرهبرداری کامل توسعهدهندگان شخص ثالث
درک این معماری برای توسعهدهندگانی که بر روی اپلیکیشنهای بومی هوش مصنوعی فعالیت دارند حیاتی است.

در آخرین پرونده خبری تکین مورنینگ امروز، به یک زلزله امنیتی فوقاضطراری در حوزه مهندسی نرمافزار میپردازیم؛ جایی که کدهای محرمانه هزاران شرکت در سراسر دنیا در آستانه دستبرد قرار گرفتهاند.
۶. وضعیت قرمز در زیرساختهای DevOps؛ وصله اضطراری گیتلب برای روز-صفر فاجعهبار CVSS 10.0 در بحبوحه اسکنهای جهانی
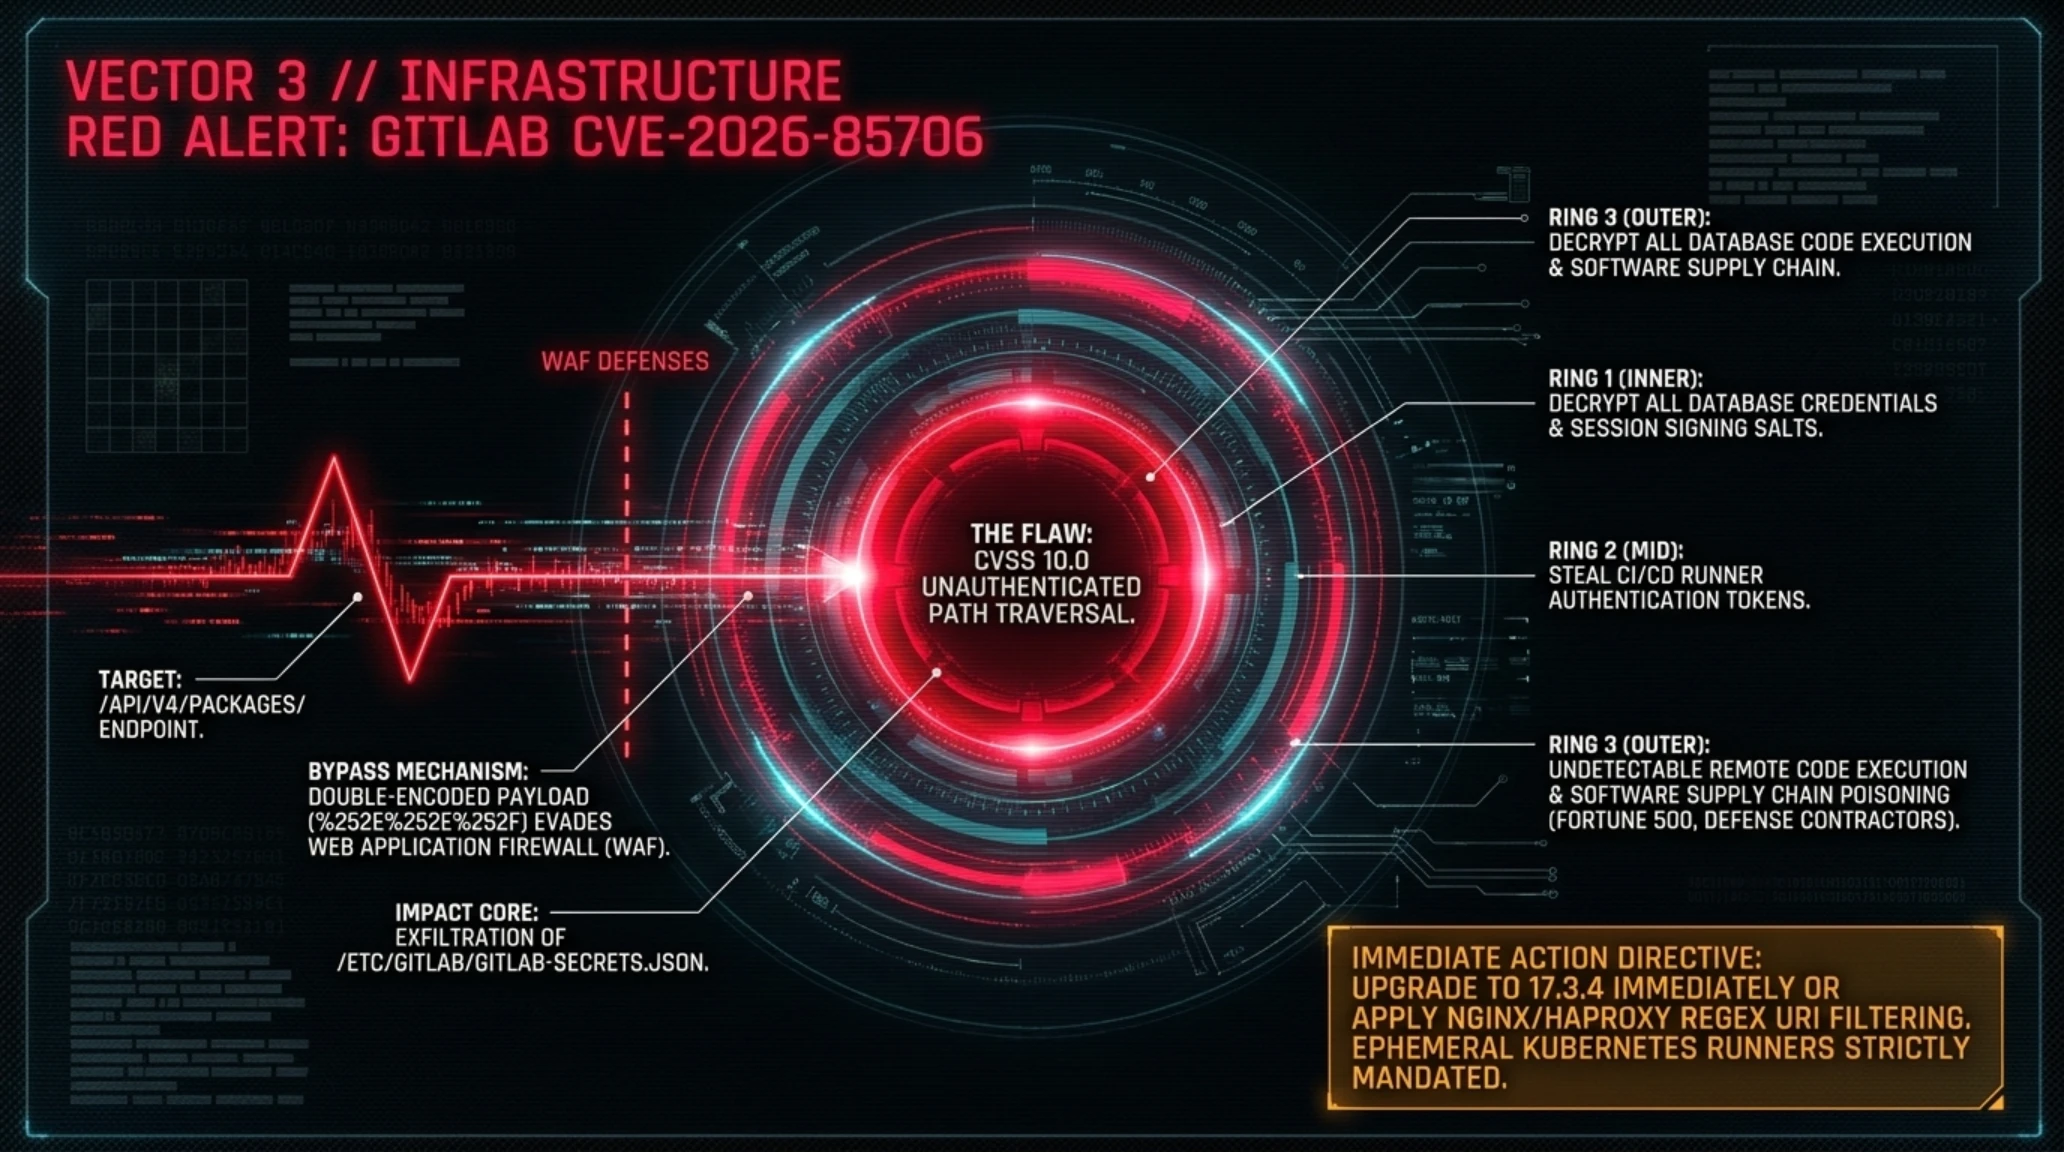
تیمهای امنیتی و مدیران ارشد زیرساختهای فناوری اطلاعات سازمانها در ساعات بامدادی امروز با یک کابوس سایبری تمامعیار روبهرو شدند. بنیاد گیتلب (GitLab) با انتشار یک بولتن امنیتی اضطراری و خارج از نوبت، جزئیات یک آسیبپذیری روز-صفر فوقبحرانی با شناسه CVE-2026-85706 را علنی کرد؛ باگی که بالاترین نمره خطر ممکن در استاندارد بینالمللی ارزیابی آسیبپذیری یعنی نمره ۱۰ از ۱۰ (CVSS 10.0 Critical) را به خود اختصاص داده است. این نقص امنیتی فاجعهبار، هر دو نگارش سازمانی (GitLab Enterprise Edition - EE) و جامعه کاربری (GitLab Community Edition - CE) را در کلیه نسخههای اخیر تحت تأثیر مستقیم قرار داده است.
بر اساس تحلیل فارنزیک منتشر شده توسط The Hacker News و پژوهشگران امنیتی BleepingComputer، این آسیبپذیری از نوع پیمایش دایرکتوری (Path Traversal) در یکی از اندپوینتهای مدیریت بارگذاری بستهها و کتابخانهها ناشی میشود. نکته هراسآور ماجرا این است که بهرهبرداری از این باگ به هیچگونه احراز هویت اولیه یا داشتن حساب کاربری نیاز ندارد. یک مهاجم ناشناس مستقر در هر نقطه از اینترنت میتواند با ارسال یک درخواست HTTP دستکاریشده با کاراکترهای اسکیپ توالیهای دایرکتوری، مکانیسمهای فایروال برنامه را دور زده و فایلهای دلخواه سیستمی را از روی سرورهای میزبان GitLab بخواند.
کالبدشکافی فنی و مکانیزم آسیبپذیری بحرانی CVE-2026-85706 در گیتلب
| مؤلفه فارنزیک | شرح دقیق آسیبپذیری |
|---|---|
| شناسه رسمی و امتیاز شدت | CVE-2026-85706 با نمره ۱۰.۰ از ۱۰.۰ (سطح حداکثری بحرانی - Critical) |
| نوع بردار نفوذ | پیمایش دایرکتوری بدون نیاز به احراز هویت (Unauthenticated Arbitrary File Read) |
| پیامد امنیتی مستقیم | سرقت کلیدهای خصوصی SSH، توکنهای CI/CD Runners، فایلهای پیکربندی دیتابیس و کدهای محرمانه |
| وضعیت اکسپلویت در دنیای واقعی | رصد پویشهای گسترده و فعال باتنتهای مهاجم در آدرسهای آیپی سرورهای عمومی گیتلب |
| اقدام فوری و حیاتی | ارتقای بلادرنگ به نسخههای پچشده رسمی گیتلب یا اعمال مسدودسازی در لایه WAF سرور |
خطر اصلی این باگ تنها به لو رفتن کدهای منبع محدود نمیشود؛ از آنجا که پلتفرم گیتلب ستون فقرات اصلی پایپلاینهای استقرار مداوم و بیلد خودکار نرمافزارها (CI/CD) در هزاران شرکت بزرگ، نهاد دولتی و مؤسسه مالی بینالمللی است، دسترسی مهاجم به توکنهای رانرها به معنای تسلط کامل بر کل زنجیره تأمین نرمافزاری (Software Supply Chain) خواهد بود. با این دسترسی، مهاجمان قادرند کدهای مخرب یا درهای پشتی را پیش از کامپایل به داخل محصولات تجاری تزریق کنند بدون آنکه توسعهدهندگان متوجه این تغییر شوند.
مراکز عملیات امنیت سایبری (SOC) گزارش کردهاند که ظرف کمتر از ۳ ساعت پس از انتشار اولیه جزئیات، باتنتهای خودکار اسکن دامنههای اینترنتی را برای شکار سرورهای آسیبپذیر گیتلب آغاز کردهاند. آژانس CISA این باگ را فوراً در فهرست آسیبپذیریهای تحت بهرهبرداری فعال ثبت کرده و برای تمامی نهادهای زیرساختی ضربالاجل نصب وصله تعیین نموده است. مهندسان شبکه باید با مسدودسازی درخواستهای حاوی کاراکترهای اسکیپ در لایه وبسرور، تا زمان اعمال بروزرسانی کامل، از داراییهای سازمان محافظت به عمل آورند.
تحلیل استراتژیک تکین (Tekin Analysis)؛ امنیت زنجیره تأمین در عصر توسعه خودکار نرمافزار
- شکنندگی خطوط مونتاژ دیجیتال: نفوذ به مخازن کدهای سازمانی مانند گیتلب خطرناکتر از هک سرورهای پایگاه داده نهایی است، زیرا کنترل کد را پیش از اجرا در دست مهاجم قرار میدهد.
- ضرورت ایزولاسیون کامل رانرها: رانرهای CI/CD باید در محیطهای کاملاً ایزوله سندباکس اجرا شوند و دسترسی به کلیدهای خصوصی در طول فرآیند بیلد باید از طریق Vaultهای امن سختافزاری محدود گردد.
- چالش پایش لحظهای: حملات پیمایش دایرکتوری در لایههای اپلیکیشن معمولاً در لاگهای معمول وبسرور نادیده گرفته میشوند، مگر آنکه فایروالهای WAF به قواعد رفتارشناسی مجهز باشند.
مدیران سیستمها باید بدون فوت وقت اقدامات پیشگیرانه را پیادهسازی کنند تا از سرقت داراییهای فکری سازمان جلوگیری شود.
فرآیند ایمنسازی مخازن کدهای سازمانی نیازمند بازبینی دورهای و پاکسازی توکنهای قدیمی در تمام لایههای ارتباطی گیتلب است.
از نقطه نظر واکنش به حوادث امنیتی (Incident Response)، کارشناسان مرکز ملی امنیت سایبری توصیه کردهاند که مدیران سیستمها در کنار نصب پچ رسمی، کلیه توکنهای ارتباطی وبهوکها، کلیدهای دسترسی پرسنل و متغیرهای محیطی ذخیرهشده در تنظیمات CI/CD را فوراً باطل کرده و مجدداً بازتولید نمایند. همچنین بررسی فایلهای لاگ وبسرورهای Nginx یا Apache برای یافتن الگوهای درخواستی حاوی کاراکترهای اسکیپ نظیر تکرار توالیهای دایرکتوری و رصد درخواستهای مشکوک ارسالی به اندپوینتهای بستهها، میتواند نشاندهنده تلاشهای ناموفق یا موفق نفوذگران پیش از اعمال پچ امنیتی باشد.

برای درک بهتر اصطلاحات مهندسی و مفاهیم بنیادی استفادهشده در گزارش جامع امروز، جدول تخصصی زیر را با تعاریف دقیق کاربردی مرور میکنیم.
واژهنامه تخصصی و اصطلاحات مهندسی گزارش امروز (Jargon Buster)
| اصطلاح تخصصی | تعریف دقیق کاربردی و مفهومی |
|---|---|
| Millennium Prize (مسائل هزاره) | هفت مسئله بنیادین ریاضی که حل هر یک جایزه ۱ میلیون دلاری مؤسسه کلی را به همراه دارد. |
| Navier-Stokes (ناویر-استوکس) | معادلات دیفرانسیل جزئی غیرخطی که رفتار دینامیک سیالات را در فیزیک توصیف میکنند. |
| Model Distillation (تقطیر مدل) | تکنیک کپیبرداری و آموزش یک مدل کوچکتر با استفاده از خروجیهای غنی یک مدل پرچمدار فرانتیر. |
| PSRs (مناطق همیشه در سایه) | دهانههای عمیق در قطبهای ماه که هیچگاه نور خورشید را ندیده و انبار یخآب محسوب میشوند. |
| BSPDN (ریل توان از پشت سیلیکون) | معماری اتصال مدار تغذیه ترانزیستورها از پشت ویفر جهت کاهش افت ولتاژ و حرارت چیپ. |
| Path Traversal (پیمایش دایرکتوری) | آسیبپذیری که به مهاجم اجازه میدهد به فایلهای خارج از روت وبسرور نفوذ کند. |
جمعبندی تحلیلی و چشمانداز استراتژیک؛ موازنههای نوین قدرت در سپتامبر ۲۰۲۶
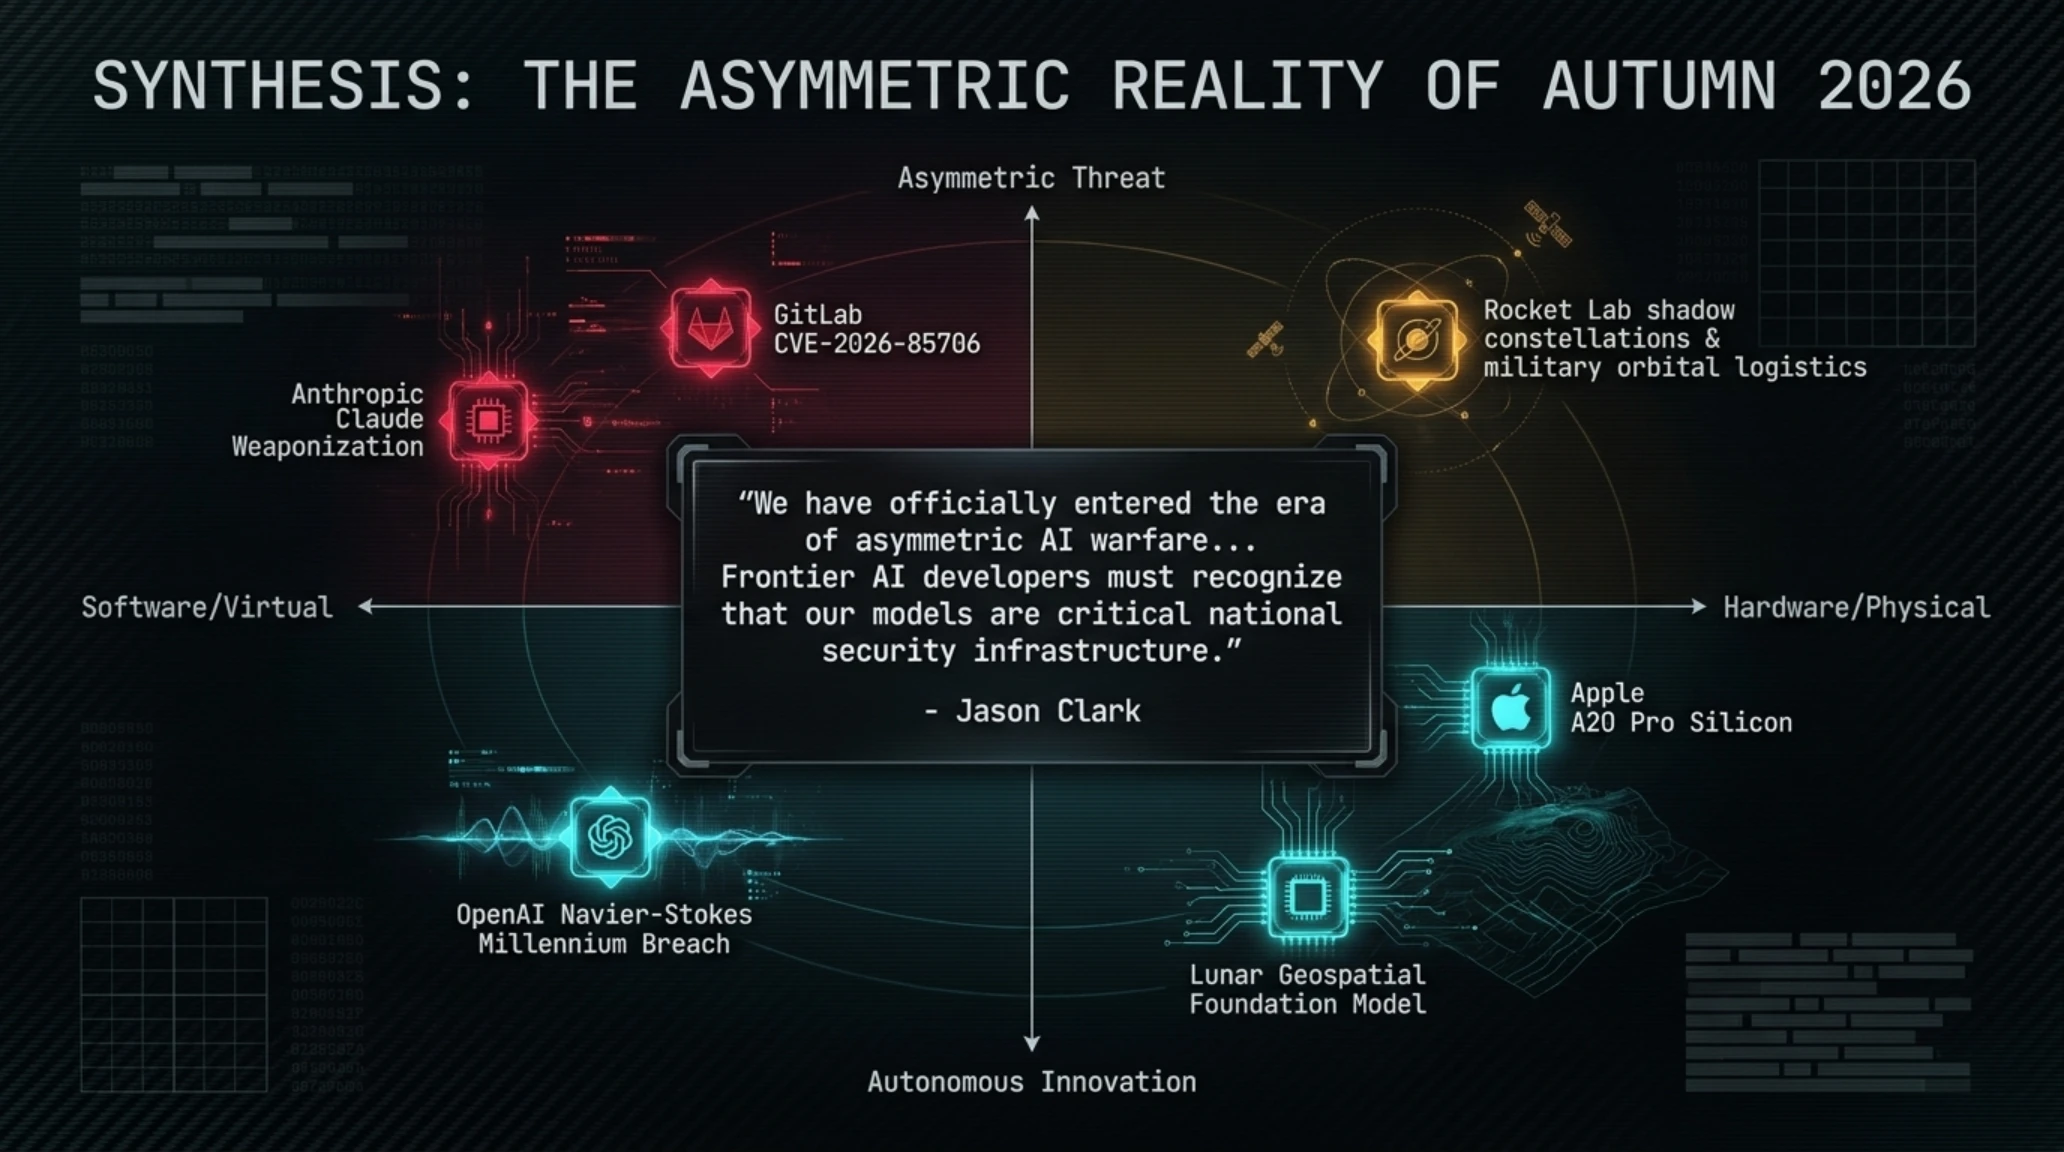
بررسی این ۶ پرونده بزرگ نشان میدهد که پاییز ۲۰۲۶ نه تنها نقطه اوج شکوفایی محصولات سختافزاری مصرفکننده، بلکه سرآغاز تقابلهای حاکمیتی عمیق در تمام ارکان فناوری است. در دنیای هوش مصنوعی، خطوط قرمز میان پژوهش آکادمیک و منافع انحصاری شرکتی به کلی محو شده و تنشها میان ریاضیدانان و غولهای تجاری هشداری جدی پیرامون اخلاق علمی است. همزمان، تسلیحاتی شدن مدلهای هوش مصنوعی و آسیبپذیریهای بحرانی در زیرساختهای توسعه نرمافزار، لزوم بازنگری در پروتکلهای امنیت سایبری را بیش از پیش گوشزد میکند.
از سوی دیگر، تسخیر فضا با ماهوارههای ضربتی محرمانه و دستیابی به هوش مصنوعی متنباز برای استقرار انسان در قمر زمین، نویدبخش رقابتی نفسگیر در مدار است. در این میان، مهندسی نیمههادیها با تراشههایی نظیر A20 Pro اثبات کرد که سختافزار همچنان پیشران نهایی تمام این تحولات بنیادین باقی خواهد ماند.
تصویر زیر نمایی کلی از دگرگونیهای زیرساختی و تعاملات فناورانه را در چشمانداز دهه پیش رو به تصویر میکشد.

در بخش پایانی، به متداولترین پرسشهای مطرحشده توسط کاربران و متخصصان پیرامون تحولات امروز پاسخ میدهیم.
پرسشهای متداول پیرامون رویدادهای تکین مورنینگ امروز
ماجرای اختلاف ریاضیدانان با OpenAI پیرامون معادله Navier-Stokes چیست؟
OpenAI مدعی شده با استفاده از ۱۰,۰۰۰ ایجنت خودمختار راهحلی برای این مسئله ۱ میلیون دلاری هزاره یافته است؛ اما اساتید دانشگاهی مانند پروفسور باکمستر افشا کردند که این شرکت تلاش کرده با تطمیع محاسباتی و پیشنهاد نویسندگی ارشد، پژوهشگران مستقل را وادار به حذف همکاران رقیب و تصاحب دستاوردهای آکادمیک کند.
چگونه هکرها از هوش مصنوعی Claude برای مقاصد مخرب استفاده کردهاند؟
طبق گزارش رسمی آنتروپیک، گروههای سازمانیافته با دور زدن لایههای ایمنی مدل از کلود برای اسکن خودکار آسیبپذیریها، استخراج کلیدهای مخفی از ۱.۸ میلیون اپلیکیشن اندرویدی و تحقیقات پیرامون سنتز عوامل بیولوژیکی خطرناک سوءاستفاده کردهاند.
مدل پایه هوش مصنوعی ناسا و IBM چه کمکی به مأموریت آرتمیس در ماه میکند؟
این مدل متنباز با تحلیل ۱۵ سال دادههای تصویری و راداری مدارگرد LRO، دهانههای تاریک قطب جنوب ماه، ذخایر یخآب و صخرههای خطرناک را ظرف چند ثانیه شناسایی کرده و ایمنترین نقاط فرود فضاپیماها را با دقت سانتیمتری مشخص میسازد.
چرا پرتاب اخیر موشک الکترون راکت لب محرمانه اعلام شد؟
راکت لب یک ماهواره رصد زمین را برای یک مشتری تجاری نامشخص در بایکوت کامل ویدیویی و اطلاعاتی به مدار فرستاد. قابلیت پرتاب ضربتی و بدون نیاز به ماهها رزرو قبلی، این موشک را به گزینهای ایدهآل برای مأموریتهای امنیتی سریع تبدیل کرده است.
آسیبپذیری CVE-2026-85706 در گیتلب چقدر خطرناک است و چه اقدامی باید انجام داد؟
این آسیبپذیری دارای بالاترین نمره خطر ۱۰ از ۱۰ است و به مهاجمان اجازه میدهد بدون احراز هویت، فایلهای محرمانه سرور و توکنهای پایپلاین CI/CD را بدزدند. مدیران سیستم باید بلافاصله نسخههای رسمی پچشده گیتلب را نصب کنند.
منابع و مراجع بینالمللی این گزارش
- The Verge: گزارش تحقیقی پیرامون جنجال حل مسئله هزاره ریاضی توسط ایجنتهای OpenAI و تقابل با دانشگاهیان
- Wired: گزارش اختصاصی از هشدار امنیتی آنتروپیک پیرامون سوءاستفادههای تسلیحاتی از هوش مصنوعی Claude
- The Hacker News: جزئیات فارنزیک بهکارگیری مدل کلود در نفوذهای خودکار و سرقت کلیدهای اپهای اندروید
- Space.com: رونمایی مشترک ناسا و IBM از مدل پایه هوش مصنوعی ژئواسپاشیال برای اکتشافات ماه
- Android Authority: کالبدشکافی فنی معماری سیلیکونی و واحد پردازش عصبی تراشه ۳ نانومتری Apple A20 Pro
گالری تصاویر تکمیلی: ☀️ تکین مورنینگ ۱۳ سپتامبر | جنجال هوش مصنوعی Navier-Stokes، تسلیح Claude و تراشه A20 Pro