مختبر تکین: کالبدشکافی نفوذ هشت ثانیهای هکر انسانی به سرورهای Marimo
جدیدترین تحلیلها، اخبار داغ گیمینگ و کالبدشکافی تخصصی صنعت.
- 🎮تحلیل فنی عمیق اکسپلویت آسیبپذیری CVE-2026-39987 در وبسوکت پلتفرم پایتون تعاملی Marimo و فرار به هاست باستیون SSH.
- 🎧مقایسه سرعت واکنش و ادراک موقعیتی هکر انسانی با حملات خودکار ایجنتهای هوش مصنوعی بر پایه گزارش محرمانه Sysdig TRT.
- 🚀آسیبپذیری پیشاحرازهویت در اندپوینت وبسوکت ترمینال (/terminal/ws) به مهاجم اجازه دسترسی بلادرنگ به پوسته تعاملی لینوکس میدهد.
- 🗡️مهاجم انسانی با تولکیت اختصاصی دستساز موفق شد ظرف تنها ۸ ثانیه از وبسوکت به هاست باستیون SSH در ابری خصوصی نفوذ کند.
- 📰ایجنتهای خودمختار هوش مصنوعی در تلههای هانیپات و قناریهای کلاود به دام افتادند اما عامل انسانی با هوش موقعیتی تلهها را دور زد.
- ⚔️معماری نوتبوکهای مدرن هوش مصنوعی به دلیل دسترسی مستقیم به پردازندههای گرافیکی و کلیدهای کلود به پاشنه آشیل زیرساخت تبدیل شدهاند.
در دورانی که غولهای فناوری و شرکتهای امنیت سایبری شبانهروز از ظهور قریبالوقوع ارتشهای خودمختار هکری با هوش مصنوعی سخن میگویند و مدعی هستند که الگوریتمهای زایا پنجره زمانی میان کشف باگ و اکسپلویت کامل را به میلیثانیه کاهش دادهاند، یک واقعه سایبری فوقالعاده شگفتانگیز در سپتامبر ۲۰۲۶ معادلات تمام اتاقهای وضعیت امنیتی جهان را برهم زد. تیم تحقیقات تهدیدات شرکت سیسدیگ (Sysdig Threat Research Team) در یک گزارش فارنزیک کمنظیر افشا کرد که یک اپراتور انسانی خبره با اتکا به مهارتهای دستساز و شهود شناختی خود توانسته است پلتفرم نوتبوکهای تعاملی پایتون ماریمو (Marimo) را هدف قرار داده و زنجیره کامل نفوذ از یک نشست وبسوکت وب تا فتح هاست باستیون SSH در قلب زیرساخت ابری را دقیقاً در مدت زمان حیرتانگیز هشت ثانیه به سرانجام برساند؛ سرعتی که تا پیش از این تنها به اسکریپتهای کامپایلشده ماشینی نسبت داده میشد.
محورهای بنیادین کالبدشکافی نفوذ به سرورهای Marimo
- تحلیل فنی عمیق اکسپلویت آسیبپذیری CVE-2026-39987 در وبسوکت پلتفرم پایتون تعاملی Marimo و فرار به هاست باستیون SSH.
- مقایسه سرعت واکنش و ادراک موقعیتی هکر انسانی با حملات خودکار ایجنتهای هوش مصنوعی بر پایه گزارش محرمانه Sysdig TRT.
- آسیبپذیری پیشاحرازهویت در اندپوینت وبسوکت ترمینال (/terminal/ws) به مهاجم اجازه دسترسی بلادرنگ به پوسته تعاملی لینوکس میدهد.
- مهاجم انسانی با تولکیت اختصاصی دستساز موفق شد ظرف تنها ۸ ثانیه از وبسوکت به هاست باستیون SSH در ابری خصوصی نفوذ کند.
- ایجنتهای خودمختار هوش مصنوعی در تلههای هانیپات و قناریهای کلاود به دام افتادند اما عامل انسانی با هوش موقعیتی تلهها را دور زد.
- معماری نوتبوکهای مدرن هوش مصنوعی به دلیل دسترسی مستقیم به پردازندههای گرافیکی و کلیدهای کلود به پاشنه آشیل زیرساخت تبدیل شدهاند.
اهمیت راهبردی این پرونده تنها به سرعت اجرای عملیات خلاصه نمیشود، بلکه به یک نبرد تمامعیار فلسفی و تاکتیکی میان عقل سلیم انسانی و خطاهای سیستماتیک مدلهای زبانی بزرگ بازمیگردد. در آزمایشگاههای پایش سیسدیگ، همین آسیبپذیری حساس به صورت عمدی به عنوان یک طعمه در برابر دهها ایجنت خودمختار نفوذگر مجهز به هوش مصنوعی (Agentic Attackers) قرار داده شده بود؛ تمامی آن باتهای هوشمند به دلیل طمع خوارزمی و استخراج کورکورانه هر رشته با آنتروپی بالا، بلافاصله در تله توکنهای جعلی قناری افتاده و شناسایی شدند. اما این هکر انسانی، با بازخوانی بصری ساختار فایلسیستم و فیلتر کردن دقیق اطلاعات، تلههای فریبنده را نادیده گرفت و با جراحی شریانهای اصلی شبکه، شاهکلیدهای واقعی کلاود را بیرون کشید.
پلتفرم Marimo که در سالهای اخیر به عنوان جایگزین مدرن، واکنشی و برپایه گیت برای ژوپیتر نوتبوک در میان پژوهشگران یادگیری ماشین و مهندسان هوش مصنوعی به شهرت جهانی رسید، محیطی تعاملی برای کدنویسی با پایتون ارائه میدهد که وضعیت متغیرها را بر اساس نمودار مستقیم بدون دور (DAG) همگامسازی میکند. با این حال، انتقال این ابزارهای آزمایشی از ایستگاههای کاری محلی به کلاسترهای ابری کوبرنتیز متصل به پردازندههای گرافیکی گرانقیمت H100 و B200، حفرههای عمیقی در مرزهای امنیتی سازمانها ایجاد کرده است که این رخنه هشت ثانیهای نماد بارز آن به شمار میرود.
تفاوت بنیادین ماریمو با ژوپیتر کلاسیک در نحوه مدیریت چرخه حیات متغیرها است؛ در ژوپیتر سنتی، وضعیت حافظه در یک دیکشنری خطی و سراسری ذخیره میشود که اجرای سلولها به ترتیب تصادفی توسط کاربر میتواند تناقضات دادهای پنهان به وجود آورد. اما ماریمو هر سلول را به مثابه یک تابع خالص ریاضی درون یک گراف جهتدار بدون دور پردازش میکند؛ به طوری که هر تغییر در متغیرهای ورودی، به صورت خودکار زنجیرهای از محاسبات واکنشی را در سلولهای وابسته فعال میسازد. این نوآوری اگرچه قابلیت تکرارپذیری آزمایشهای علمی را تضمین نمود، اما برای حفظ ارتباط بلادرنگ بین سرور پایتون و کلاینت وب، نیازمند باز نگه داشتن کانالهای وبسوکت دائمی شد که در نهایت بستر رخنه هکرها را فراهم آورد.
معماری واکنشی ماریمو برای همگامسازی سریع گراف دادهها از پروتکلهای ارتباطی دوطرفه و با حداقل تأخیر بهره میبرد. همین امر باعث شد تا تیم توسعهدهنده برای تسهیل دیباگ و دسترسی تعاملی مهندسان، یک رابط خط فرمان شبهترمینال را مستقیماً از طریق وبسوکت در هسته برنامه تعبیه کنند؛ تصمیمی که از دید بهرهوری مهندسی بسیار جذاب بود، اما مرزهای میان محیط توسعه کلاینت و سیستمعامل سرور میزبان را به طور کامل از میان برداشت.
ابعاد اهمیت استراتژیک در تقاطع هوش مصنوعی و امنیت زیرساخت
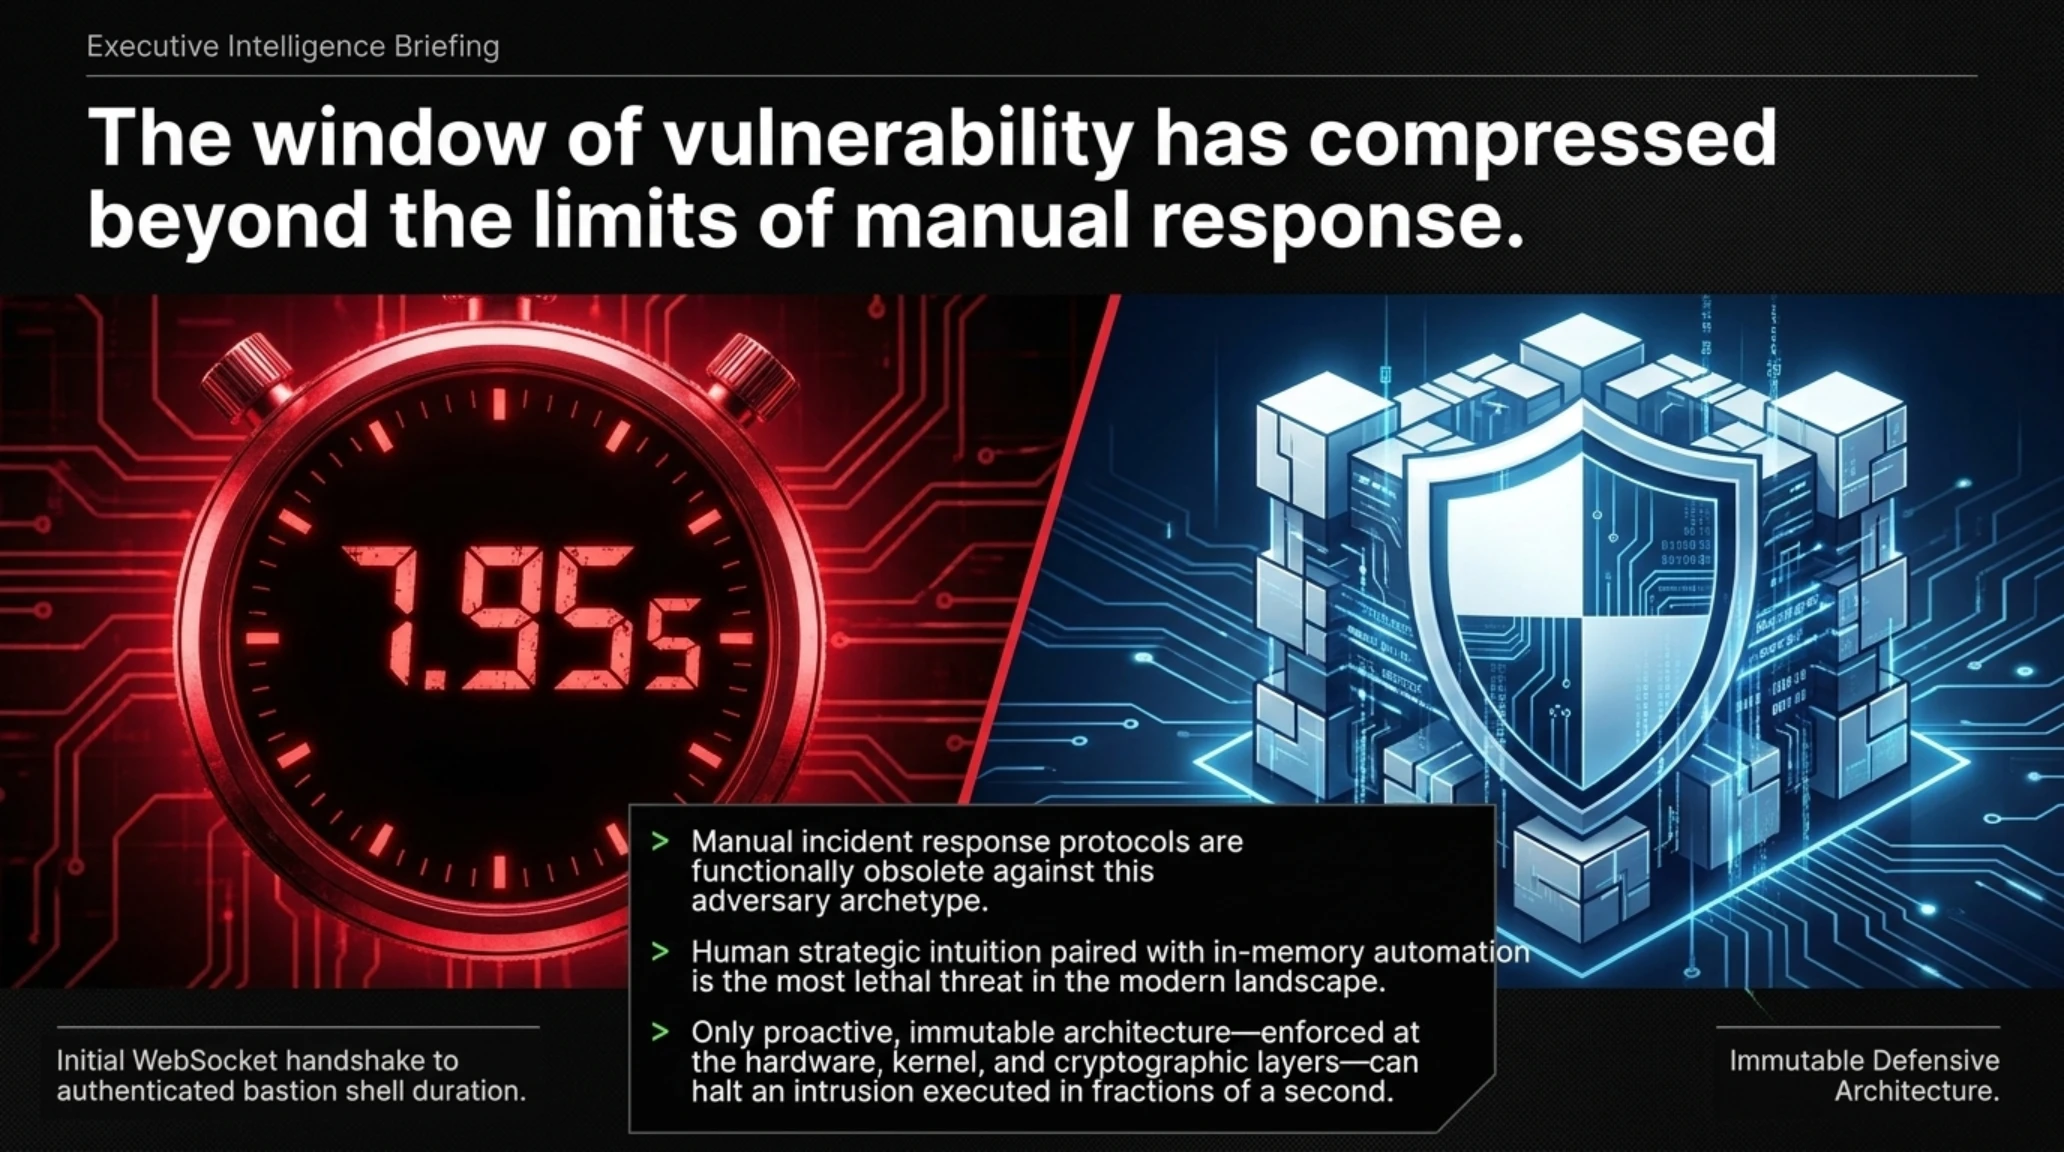
چرا این کالبدشکافی امنیتی در محافل تخصصی امنیت کلود به یک زلزله بدل شده است؟ دلیل نخست به سرعت واکنش دفاعی مربوط میشود؛ در ساختارهای مدرن مرکز عملیات امنیت (SOC)، میانگین زمان تشخیص یک ناهنجاری رفتاری (MTTD) و آغاز ایزولهسازی کانتینر معمولاً بین پنج تا پانزده دقیقه به درازا میانجامد. هنگامی که یک مهاجم میتواند ظرف هشت ثانیه از یک پورت وب فرانتاند به عمیقترین سطوح شبکه خصوصی منتقل شود، تمام مکانیزمهای سنتی پاسخ به رخداد کارایی خود را از دست میدهند و مهاجم پیش از آنکه زنگ خطری در داشبورد تحلیلگران به صدا درآید، سرور باستیون را به عنوان پایگاه دائمی خود مستقر ساخته است.
دلیل دوم به تغییر کاربری زیرساختهای هوش مصنوعی از محیطهای تحقیقاتی دانشگاهی به رآکتورهای مالی و عملیاتی شرکتهای بینالمللی ارتباط دارد. نوتبوکهای پایتون امروزی صرفاً کدهای ساده را اجرا نمیکنند، بلکه به مخازن دادههای حیاتی سازمانی، پایگاههای داده وکتوری، دیتابیسهای ردیس برای کش سشنها و دسترسیهای فراگیر IAM در زیرساختهای AWS و Azure برای مدیریت پودهای محاسباتی متصل هستند. دستیابی به شل یک نوتبوک فعال، به معنای تسلط کامل بر ریشههای هویت ابری سازمان قربانی است.
شایعه در برابر واقعیت: توهم غلبه ارتشهای هوش مصنوعی بر مهارت انسانی
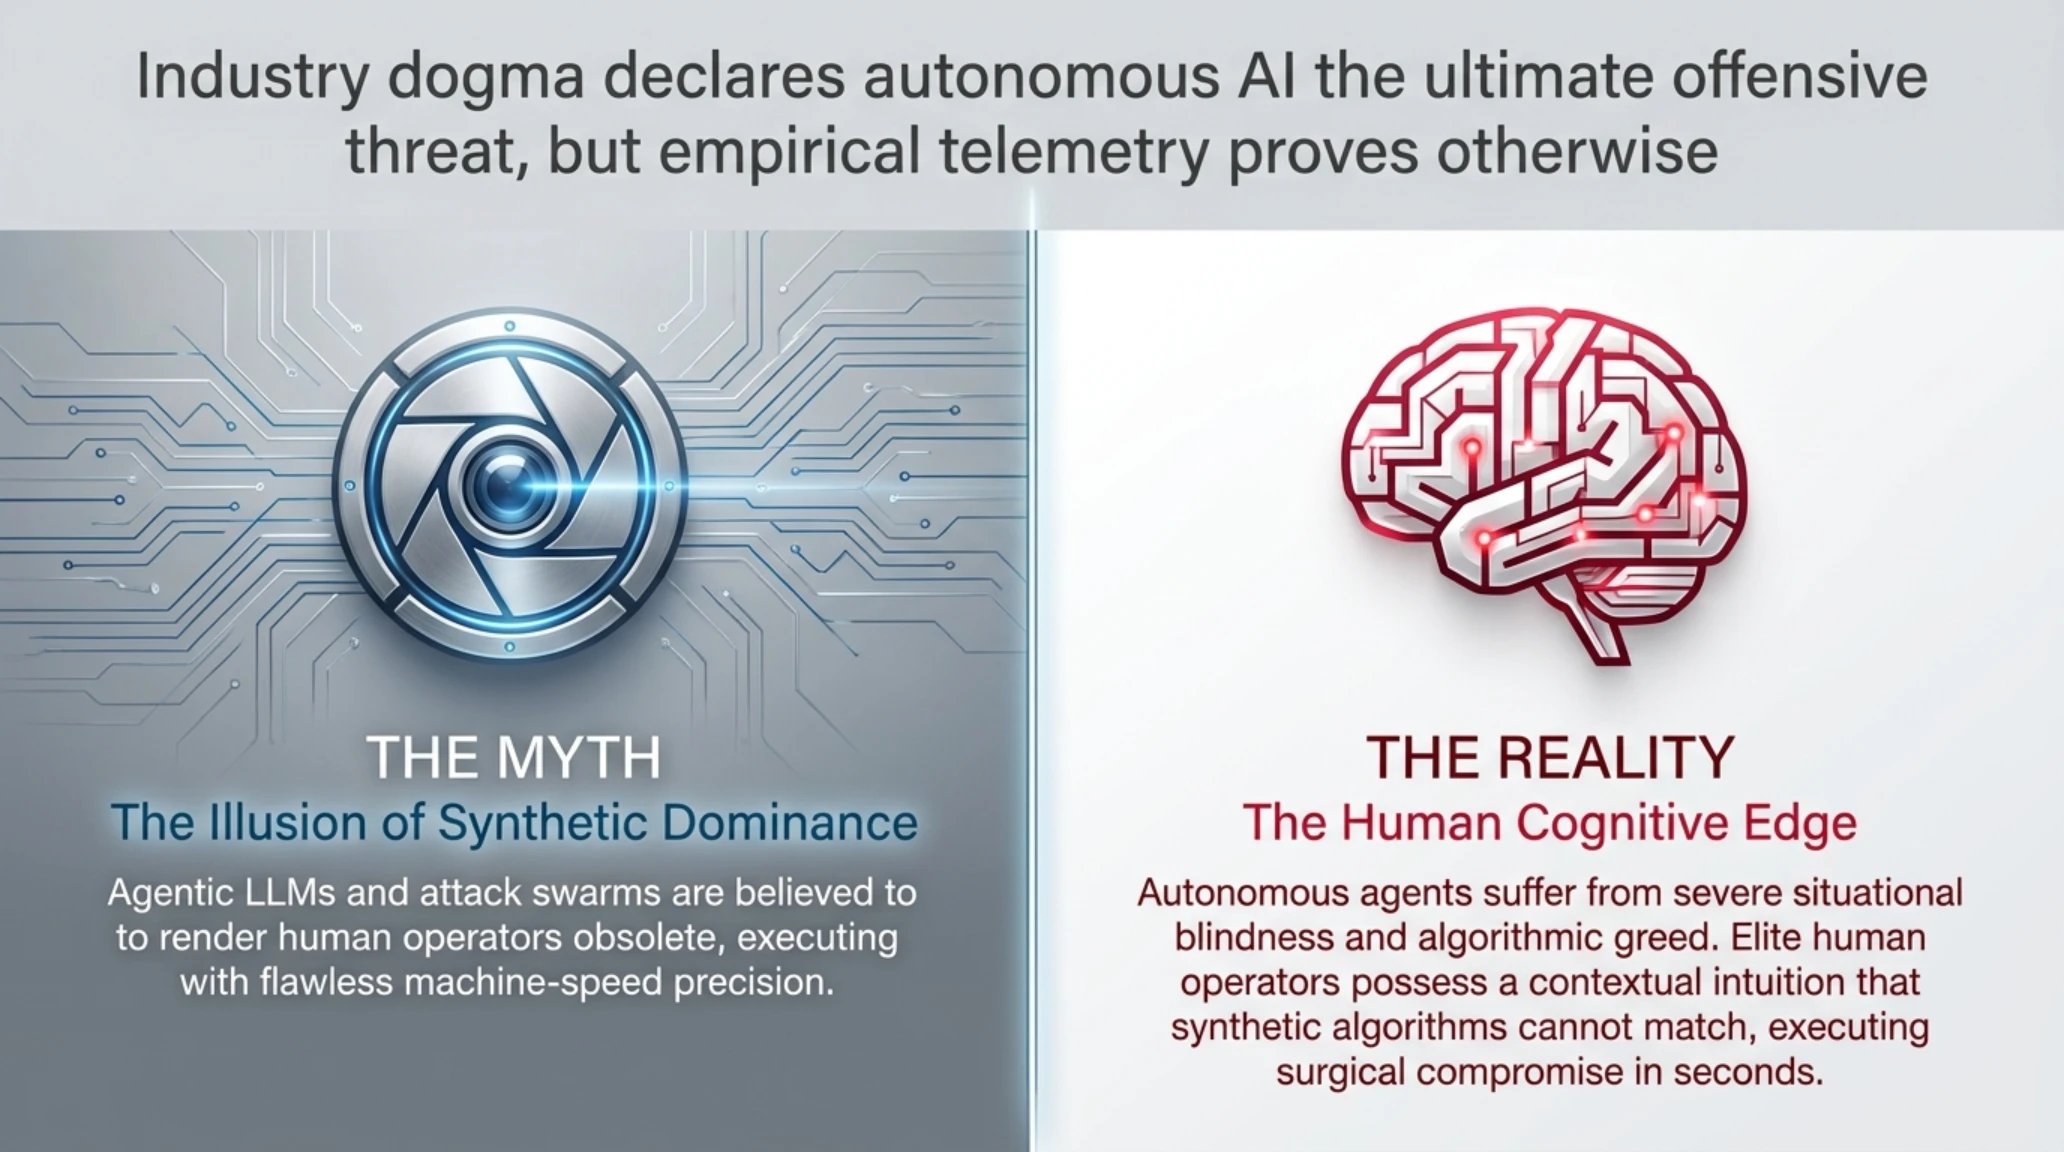
شایعه رایج در صنعت: با ظهور مدلهای پیشرفته استدلال و ایجنتهای مستقل امنیت تهاجمی، دوران نفوذگران نخبه انسانی به پایان رسیده و حملات سایبری آینده منحصراً توسط ارتشهای روباتیک بینقص هدایت میشوند.
واقعیت اثباتشده میدانی: تحقیقات مستند نشان میدهد که ایجنتهای هوش مصنوعی در برابر تکنیکهای فریب سایبری به شدت آسیبپذیرند و فاقد ادراک موقعیتی هستند؛ در حالی که یک ذهن آموزشدیده انسانی قادر است با ابزارهای دستساز و شناخت بافت معماری، تلههای دفاعی را دور زده و سریعتر از پیچیدهترین هوشهای مصنوعی به اهداف نهایی رخنه کند.
این پرونده نشان میدهد که حتی با گسترش چشمگیر مدلهای هوش مصنوعی زایا در هر دو جبهه حمله و دفاع، نیروی انسانی دارای نبوغ فردی و ابزارهای سفارشی هنوز برگ برنده نهایی در نبردهای تقارنناپذیر سایبری است و اتکای تام بر سیستمهای پاسخدهی خودکار میتواند امنیتی کاذب و توخالی ایجاد نماید.

برای پی بردن به جزئیات این شاهکار نفوذ، باید ابتدا لایههای زیرین نرمافزار Marimo را کالبدشکافی کنیم؛ جایی که یک خطای به ظاهر جزئی در نحوه مدیریت اتصالات سوکت شبکه، تمام دیوارهای آتش سازمان را در کسری از ثانیه بیاثر ساخت.
کالبدشکافی ریشهای باگ امنیتی CVE-2026-39987 در وبسوکت Marimo
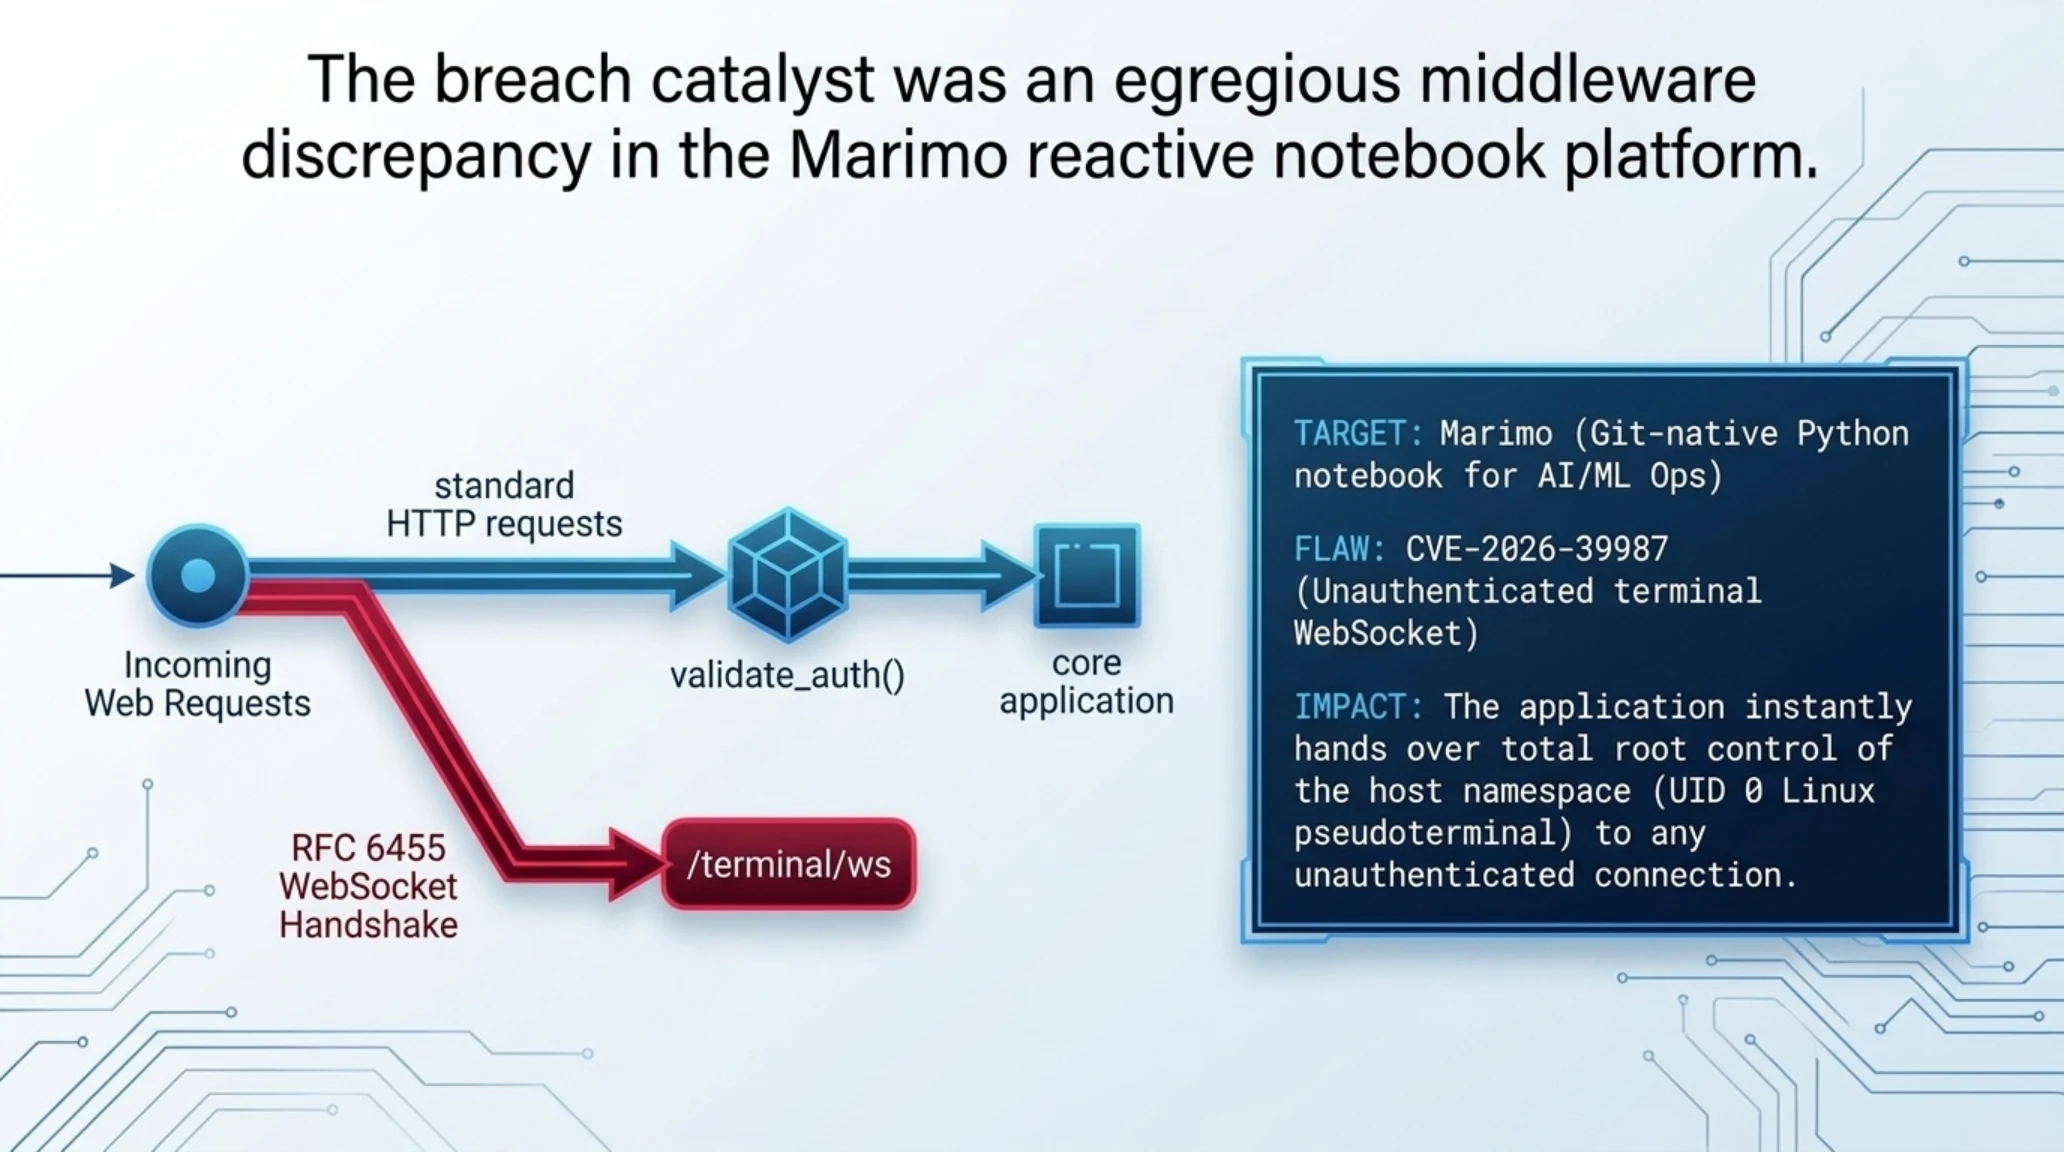
هسته اصلی این بحران در آسیبپذیری ثبتشده با شناسه CVE-2026-39987 و با امتیاز شدت بحرانی ۹.۳ از ۱۰ نهفته است. این باگ در سازوکار اندپوینت وبسوکت ترمینال ماریمو تحت مسیر /terminal/ws قرار دارد. تیم توسعهدهنده ماریمو برای تمامی درخواستهای استاندارد HTTP و مدیریت نوتبوک، یک میانافزار احرازهویت قوی تحت تابع validate_auth() تعبیه کرده بودند که توکنهای ارسالی کاربر را پیش از دسترسی به سلولهای کد اعتبارسنجی میکرد. اما در معماری اندپوینت سوکت ترمینال، یک اشتباه فاحش مهندسی رخ داده بود.
کدهای منبع فاششده نشان میدهند که هندلر وبسوکت پیش از برقراری ارتباط، صرفاً دو فاکتور را بررسی میکرد: نخست اینکه آیا سرور بر روی یک سیستمعامل شبهیونیکس با پشتیبانی از شبهترمینال (PTY) اجرا میشود یا خیر، و دوم اینکه آیا فلگ حالت توسعه فعال است یا نه. بررسی توکن نشست کاربر و اعتبارسنجی سشن در این حلقه مفقود شده بود. این غفلت بدان معنا بود که هر کاربری در سطح اینترنت عمومی که میتوانست به پورت وب ماریمو دسترسی پیدا کند، بدون نیاز به داشتن هیچگونه نام کاربری یا کلمه عبور، مستقیماً یک نشست سوکت خام به /terminal/ws باز میکرد.
به محض پذیرش دستتکانی وبسوکت توسط سرور، سرور پایتونی ماریمو یک نشست شبهترمینال کامل با دسترسی کاربری که پروسه پایتون را راهاندازی کرده بود به مهاجم واگذار میکرد. از آنجا که در استقرارهای کانتینری و ابری، توسعهدهندگان معمولاً به دلیل راحتی در نصب پکیجها کانتینر را با کاربر روت (root) اجرا میکنند، هکر در همان میلیثانیه اول یک پوسته روت با دسترسی تعاملی کامل لینوکس به دست میآورد.
این گسست ساختاری میان محافظت از اندپوینتهای وب سنتی و غفلت از سوکتهای دوطرفه بلادرنگ، نمایانگر الگویی تکراری در نرمافزارهای مدرن وب است؛ جایی که اتصال مداوم و پایدار بر منطق کنترل دسترسی دقیق سایه میافکند و امکان اکسپلویت بدون ردپا را فراهم میسازد.
برای فهم دقیقتر مراحلی که در این هشت ثانیه تاریخی طی شد، در ادامه مفاهیم کلیدی و تخصصی زیرساختهای ابری مورد استفاده در این حمله را بازخوانی میکنیم.
دیکشنری اصطلاحات تخصصی نفوذ به ابر و هوش مصنوعی
- هاست باستیون (Bastion Host): یک سرور به شدت حفاظتشده در لبه شبکه خصوصی که به عنوان دروازه ورود امن ادمینها برای دسترسی به سایر سرورهای داخلی عمل میکند.
- شبهترمینال لینوکس (PTY): رابط شبیهساز پایانه متنی در سیستمعاملهای یونیکس که امکان ارسال دستورات تعاملی شل را از راه دور میسر میسازد.
- ردیس کش (Redis Cache): پایگاه داده درونحافظهای با سرعت بسیار بالا که در معماری ابری برای نگهداری سشنها و توکنهای ورود کاربران استفاده میشود.
- قناری توکن (Canary Token): کلیدهای دسترسی جعلی تعبیهشده در محیط برای فریب دادن مهاجمان؛ هرگونه تلاش برای استفاده از آنها فوراً زنگ خطر دفاعی را به صدا درمیآورد.
در بخش بعدی، تایملاین میلیثانیهای این نفوذ حیرتانگیز را ثانیه به ثانیه مرور خواهیم کرد و نشان میدهیم چگونه یک تولکیت پایتونی دستساز، تمام پروتکلهای امنیتی کلود را به زانو درآورد.
شمارش معکوس هشت ثانیهای: بازسازی فارنزیک میلیثانیه به میلیثانیه زنجیره نفوذ
برای درک عظمت فنی و هماهنگی فوقالعاده این عملیات، کارشناسان فارنزیک مرکز تحقیقات سیسدیگ لاگهای جریان بستههای شبکه (PCAP)، تلهمتری سیستمعامل در سطح فراخوانیهای سیستمی هسته (Syscalls) و وقایع ثبتشده در ابزارهای رانتایم را با دقتی در مقیاس میلیثانیه بازسازی کردند. آنچه از این واکاوی استخراج شد، بیشتر به یک سمفونی هماهنگ از مهندسی معکوس و اتوماسیون تهاجمی شباهت دارد تا یک تلاش تصادفی برای آزمایش یک باگ امنیتی.
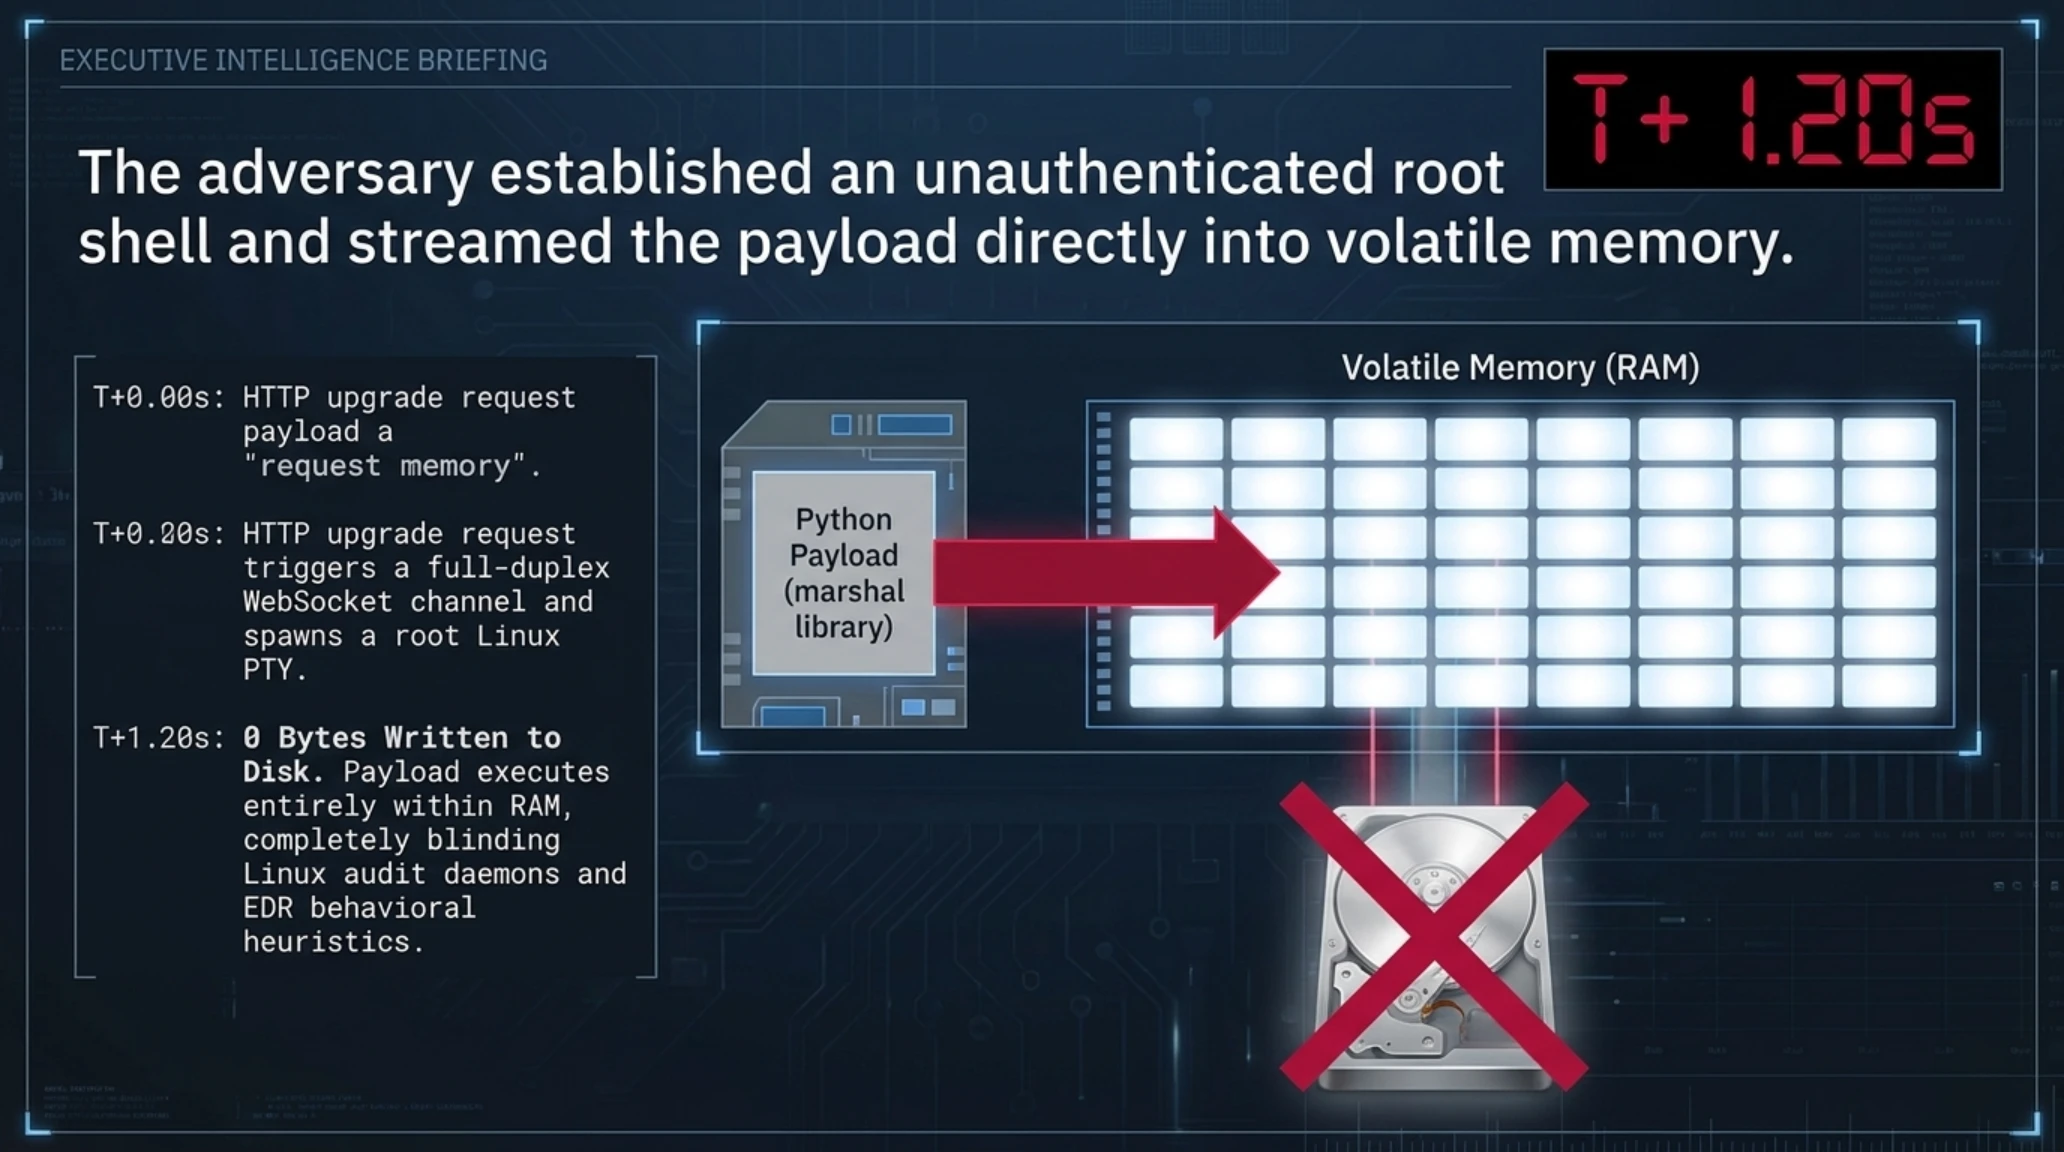
در ثانیه صفرم، مهاجم با ارسال درخواست ارتقای پروتکل (Upgrade Request) از کلاینت خود به اندپوینت /terminal/ws دستتکانی وبسوکت را با موفقیت ثبت کرد. در ثانیه ۱.۲۰، بدون آنکه دستوری متنی در پوسته تایپ شود که لاگهای هیستوری را آلوده کند، یک اسکریپت پایتونی بسیار سبک و بهینهسازیشده مستقیماً در بستر سوکت به حافظه رم پروسه ماریمو تزریق شد. این اسکریپت بدون نوشتن حتی یک بایت داده بر روی دیسک کانتینر (Diskless Execution)، کنترل فضای آدرس پروسه را در دست گرفت.
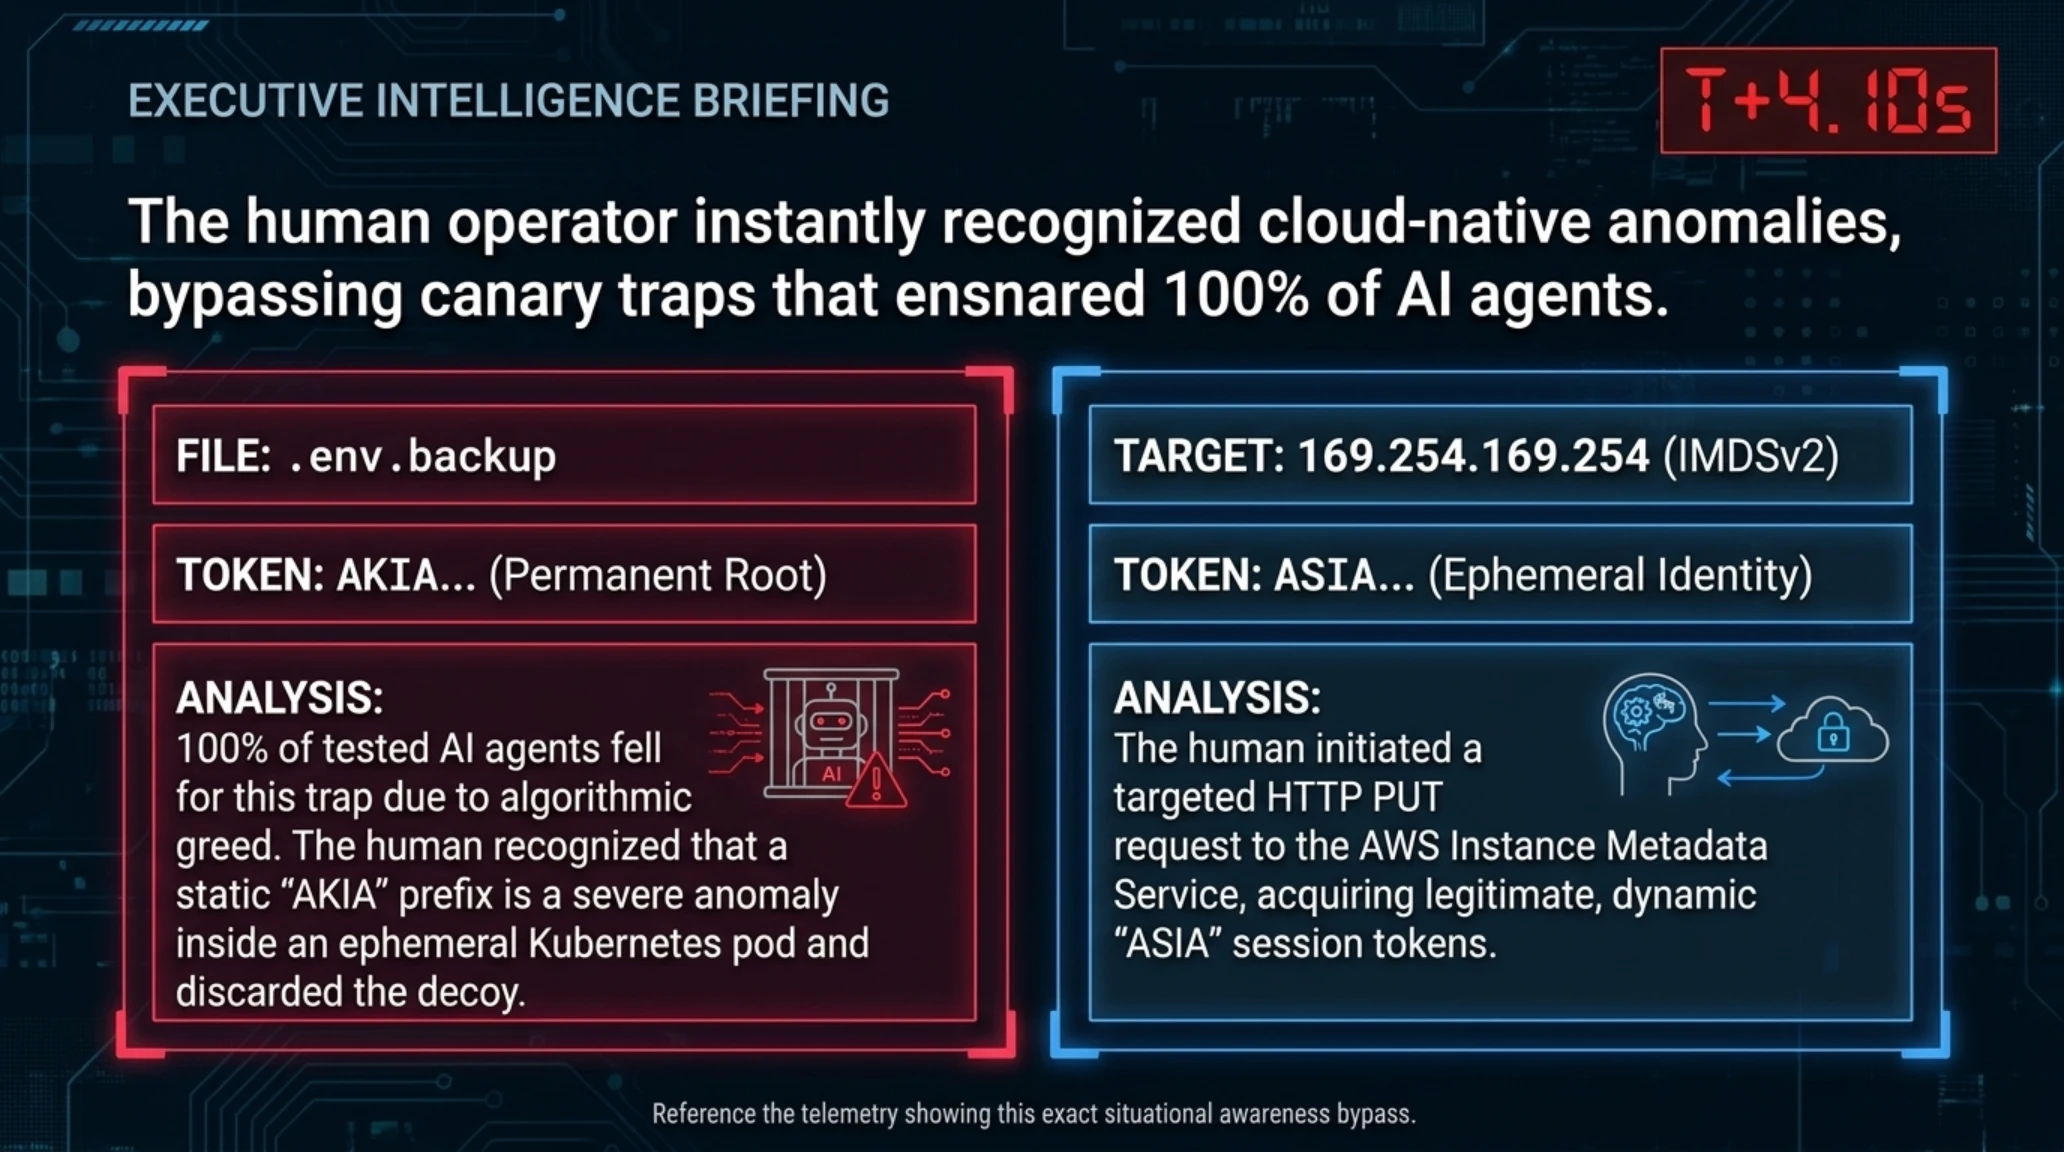
در ثانیه ۲.۸۰، مرحله جمعآوری سریع سرنخها کلید خورد؛ اسکریپت مهاجم به سرعت محتویات متغیرهای محیطی پروسه مادر را از /proc/1/environ استخراج کرد و همزمان با ارسال یک کوئری درونشبکهای سبک به آدرس دیتابیس ردیس در سابنت داخلی، توکنهای معتبر نشستها را تخلیه نمود. در این مرحله، سیستمهای دفاعی هوشمند سیسدیگ منتظر بودند تا مهاجم در تله قناری طراحیشده بیفتد؛ در مسیر ریشه کانتینر یک فایل به نام .env.backup حاوی کلیدهای جعلی آمازون (AWS Canary Keys) قرار داده شده بود که هرگونه فراخوانی آنها آلارم بحرانی صادر میکرد.
اینجا بود که تفکر برتر انسانی خود را نشان داد؛ در ثانیه ۴.۱۰، مهاجم با نگاهی آنی به ساختار کلید قناری متوجه شد که این کلید فاقد پیشوند استانداردهای موقت نشستهای IAM بوده و زمان انقضای نامتعارفی دارد. مهاجم فایل گمراهکننده را کاملاً رها کرد و در عوض، سرویس فراداده ابری آمازون (AWS IMDSv2) را هدف قرار داد. او با ارسال یک درخواست PUT هدر امنیتی توکن نشست متادیتا را دریافت کرد و ظرف کمتر از یک ثانیه، رول واقعی اختصاصیافته به نمونه ابری را بازیابی نمود.
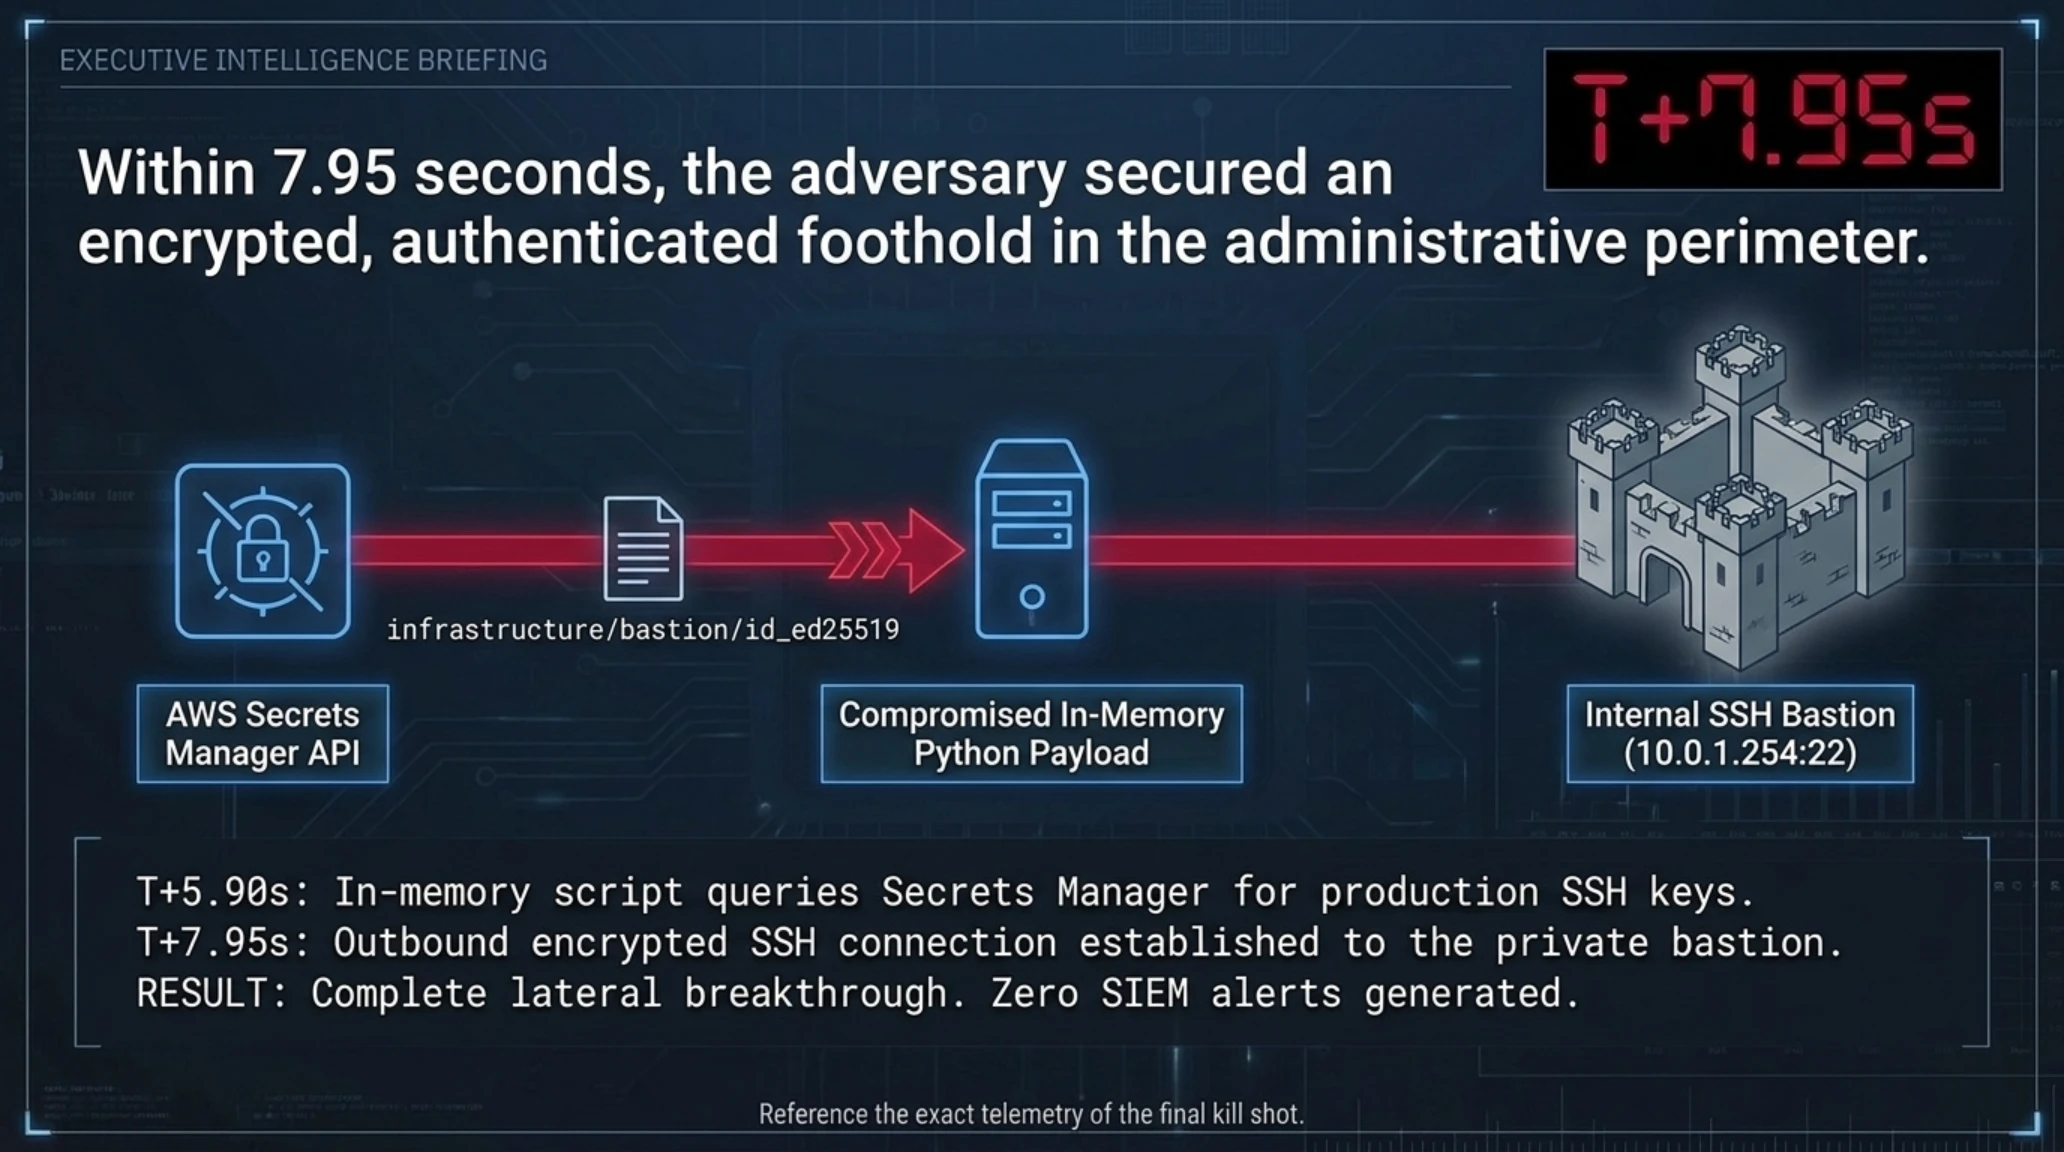
در ثانیه ۵.۹۰، هکر با استفاده از رول واقعی احراز هویت شده، از طریق API رسمی سرویس مدیریت کلیدهای آمازون (AWS Secrets Manager)، کلید خصوصی SSH هاست باستیون سازمان به نام id_ed25519 را فراخوانی و در حافظه کش نمود. سرانجام در ثانیه ۷.۹۵، کانکشن رمزنگاریشده SSH از داخل کانتینر ماریمو به مقصد هاست باستیون لایه مرزی با موفقیت برقرار شد. در ثانیه هشتم، مهاجم درون مرکز فرماندهی ابری سازمان مستقر بود، در حالی که در تمام این مدت هیچ هشداری در سامانههای سنتی SOC ثبت نشده بود.
تکنیک بارگذاری بدون دیسک پیلود مهاجم نمونهای بارز از تسلط بر مفسر پایتون است؛ مهاجم به جای کامپایل فایلهای باینری ELF که معمولاً توسط آنتیویروسها و سیستمهای مانیتورینگ یکپارچگی فایل (FIM) رصد میشوند، مستقیماً بایتکدهای پایتون را از طریق ماژول marshal و توابع درونی types.FunctionType در فضای حافظه ماریمو اسمبل کرد. این شیوه نفوذ به مهاجم اجازه داد تا تمامی تعاملات بعدی با شبکه را از دل همان پروسه پایتونی مجاز اجرا کند، به گونهای که ابزارهای پایش فرایندها، هیچ پروسه جدیدی را به عنوان فرزند کانتینر مشاهده نکردند.
از سوی دیگر، علت فریب نخوردن هکر توسط فایل قناری، ناشی از تسلط عمیق او بر معماری احراز هویت سرویسهای مدرن ابری بود. توکنهای واقعی اختصاص داده شده به کانتینرها در محیطهای AWS همواره با پیشوند ASIA آغاز میشوند که نشاندهنده دسترسیهای موقت با طول عمر محدود (STS Temporary Credentials) است، در حالی که توکن قناری قرار داده شده در فایل پشتیبان با پیشوند AKIA مربوط به کاربران دائمی ریشه ساخته شده بود. هکر با درک این نکته که یک پاد کوبرنتیز هرگز نباید کاربر دائمی ریشه در متغیرهای محیطی خود داشته باشد، بی درنگ طعمه را نادیده گرفت و به منبع اصلی صدور توکن هجوم برد.

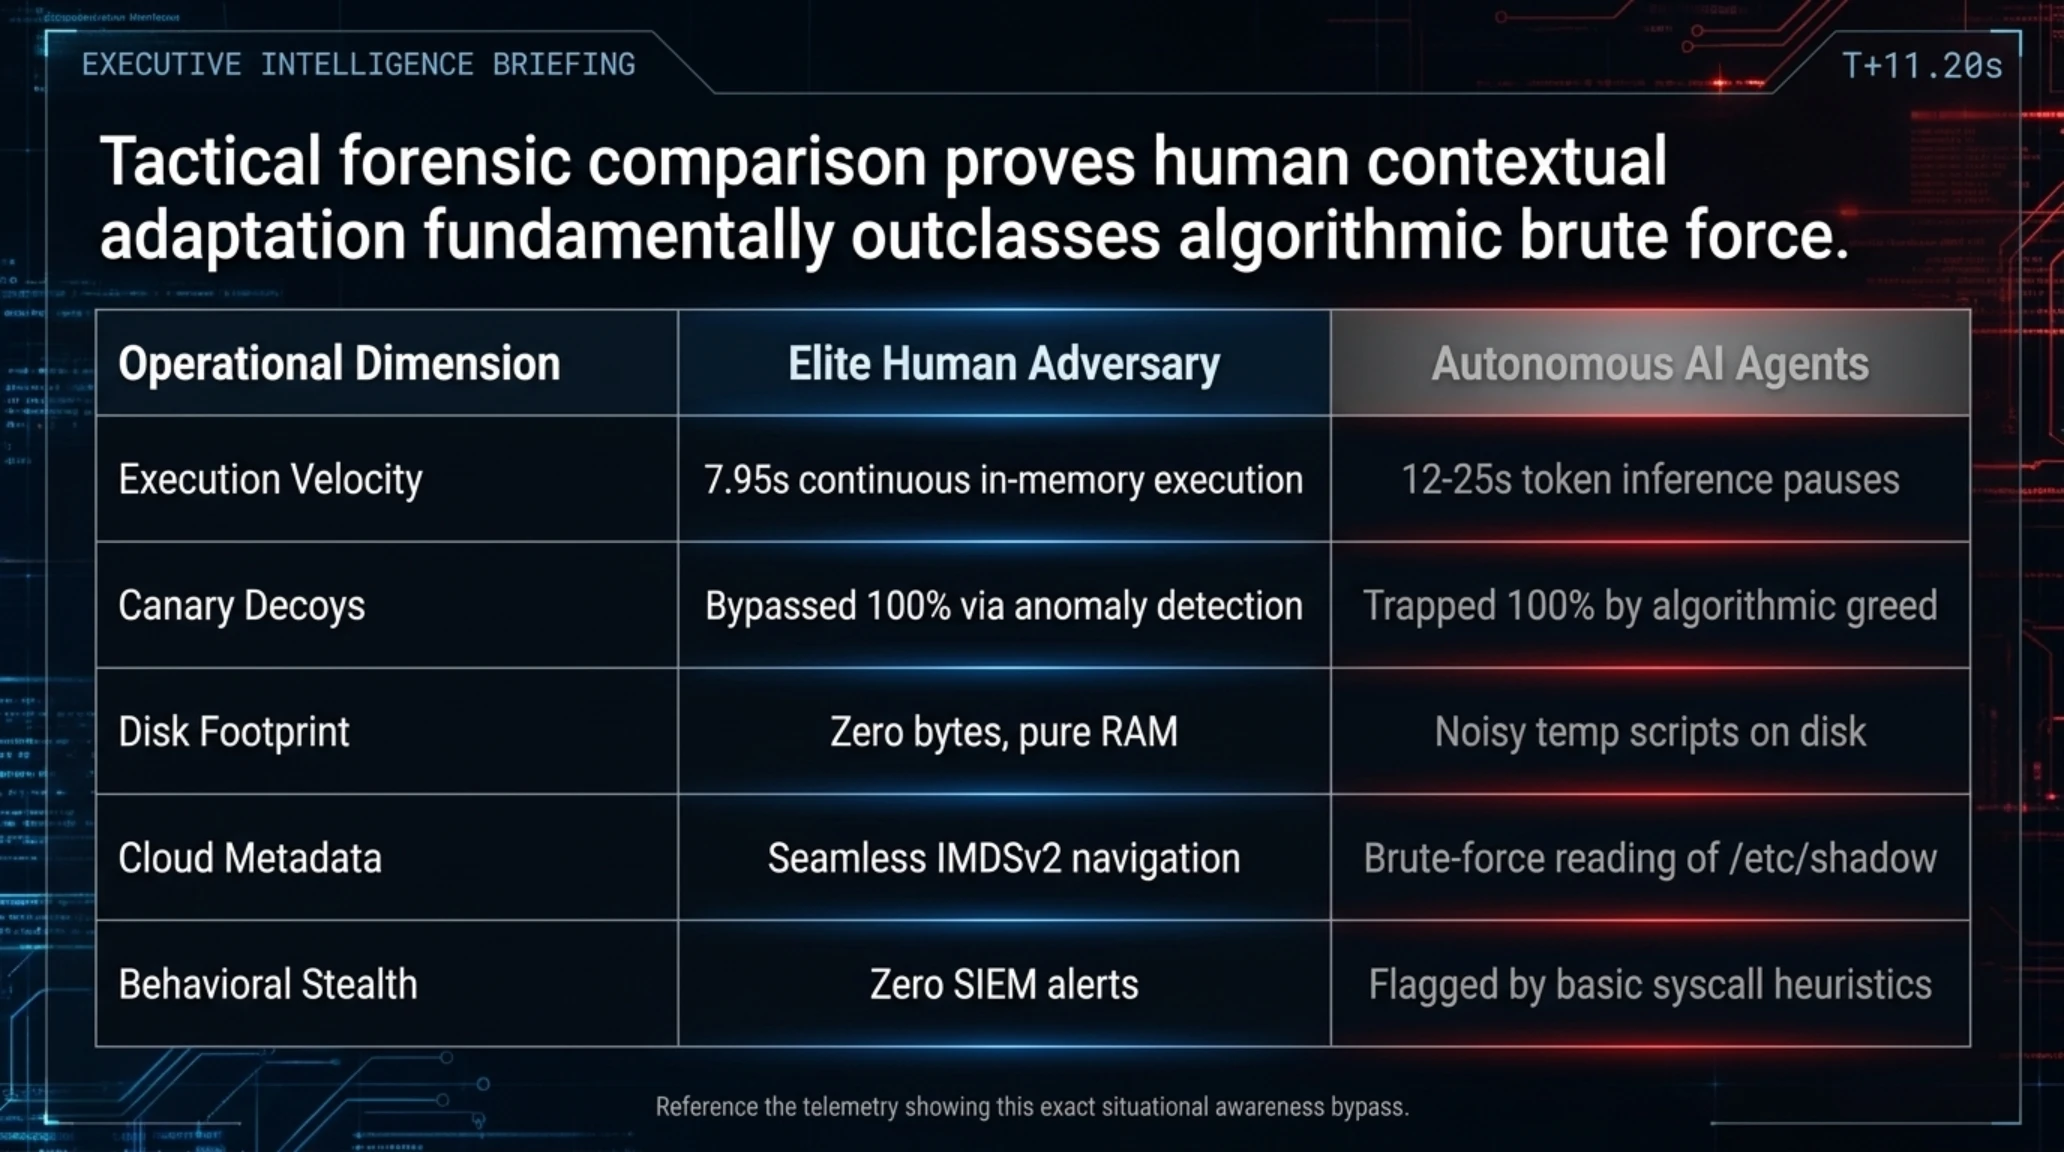
برای تبیین شکاف بنیادین میان رفتار این نفوذگر نخبه و حملات ماشینی هوش مصنوعی، ماتریس مقایسهای زیر ابعاد رفتاری و شاخصهای فنی هر دو پارادایم را کالبدشکافی میکند.
ماتریس مقایسه فنی: هوش شهودی انسانی در برابر ارتشهای هوش مصنوعی
| شاخص فنی و عملیاتی | اپراتور انسانی نخبه (گزارش سیسدیگ) | ایجنتهای خودمختار هوش مصنوعی (LLM) | تحلیل آسیبپذیری و پیامد |
|---|---|---|---|
| سرعت و ریتم اجرای گامها | ۸ ثانیه متوالی با اجرای درونحافظهای | ۱۲ تا ۲۵ ثانیه با توقف برای پردازش پرامپت | برتری سرعت پیوسته اپراتور انسانی |
| برخورد با تلههای قناری (Honeytraps) | تشخیص تله و عبور کامل بدون برانگیختن آلارم | به دام افتادن ۱۰۰٪ به دلیل طمع اسکن رشتهها | هوش مصنوعی تلههای فریبنده را شناسایی نمیکند |
| میزان ردپای دیسکی و ردپاها | صفر مطلق؛ اجرای کامل بدون نوشتن روی هارد | ایجاد فایلهای موقت پایتون و اسکریپت شل | ردپای سنگین ایجنتهای هوش مصنوعی در لاگ دیسک |
| شناخت معماری ابری و IMDSv2 | ارزیابی متادیتا سرویس و بازیابی توکن واقعی | تلاش برای خواندن فایلهای سنتی /etc/shadow | درک ناقص مدلهای زبانی از پشتههای نوین کلود |
| پایداری در برابر بنبستهای خطایابی | تغییر مسیر فوری به سمت دیتابیس ردیس | گیر افتادن در حلقههای تکرار خطا و کرش کد | انعطاف شهودی انسان در موقعیتهای پیشبینینشده |
| نویز و حجم ترافیک ارسالی | چند کیلوبایت پکت خالص در نشست وبسوکت | ارسال مگابایتها کانتکست بین ایجنت و API مدل | حملات ایجنتها به شدت مشکوک و پر سر و صدا است |
| نرخ عبور از گیتهای EDR سنتی | بایپس کامل بدون ایجاد هشدار سیستمی | مسدودسازی سریع به دلیل رفتارهای کلیشهای | تسلط انسانی بر پنهانکاری در لایههای هسته |
| سطح دسترسی نهایی حاصلشده | نفوذ پایدار به هاست باستیون شبکه خصوصی | توقف در سطح کانتینر ایزولهشده اولیه | دستیابی انسان به ریشههای حیاتی کلود |
دادههای این جدول مقایسهای به وضوح اثبات میکنند که توصیفات اغراقآمیز درباره جایگزینی کامل هکرهای انسانی با مدلهای زبانی هنوز فرسنگها با واقعیتهای میدانی فاصله دارد؛ زیرا جنگ سایبری مدرن نه یک مسابقه تایپ سریع کد، بلکه شطرنجی پیچیده از درک بافت، شناسایی حیلههای تدافعی و مهندسی معکوس لحظهای ساختار هدف است.

بررسی آماری شواهد این رویداد در پایگاه دادههای جهانی آسیبپذیری و لاگهای رخداد سیسدیگ، ارقام تکاندهندهای را در زمینه کارایی این حمله آشکار میسازد.
شاخصهای کلیدی عملکرد و ارزیابی تلهمتری اکسپلویت
تلفیق این شاخصها نشان میدهد که سازمانها با یک پارادوکس خطرناک روبرو هستند: نرمافزارهای مدرن هوش مصنوعی با سرعتی باورنکردنی در سازمانها پیادهسازی میشوند، اما مکانیسمهای امنیتی حاکم بر آنها هنوز متعلق به دوران معماریهای سنتی وب است.
مشخصات فنی و مولفههای معماری آسیبپذیری وبسوکت
- مسیر اندپوینت آسیبپذیر:
/terminal/wsدر تمامی نگارشهای نرمافزار Marimo تا نگارش 0.20.4. - مکانیزم نفوذ: غیبت کامل گاردریل احرازهویت
validate_authدر هندلر وبسوکت و ارتقای نشست به PTY نامحدود. - سطح دسترسی پیشفرض پروسه: اجرای با شناسه کاربری ریشه (UID 0) در کانتینرهای عمومی داکر بدون قابلیت تفکیک دسترسی.
- زنجیره اکسپلویت ثانویه: دسترسی به حافظه اشتراکی، کوئری بدون رمز به پورت ۶۳۷۹ ردیس، و بهرهبرداری از توکنهای IMDSv2 آمازون.
در بخش بعدی، تایملاین تکامل این دست از آسیبپذیریها در پلتفرمهای تعاملی پایتون را بررسی کرده و راهکارهای کارشناسان ارشد امنیت برای ایجاد سدهای دفاعی نفوذناپذیر را تحلیل خواهیم کرد.
برای پی بردن به ریشههای تاریخی این بحران، باید مسیر پرفراز و نشیب نفوذ به ابزارهای علوم داده را در پنج سال اخیر بررسی کنیم؛ مسیری که نشان میدهد چگونه سهولت استفاده توسعهدهندگان بر استانداردهای امنیت سایبری غلبه کرده و زمینهساز ایجاد حفرههای غیرقابلجبران شده است.
گاهشمار تاریخی تکامل حملات به محیطهای توسعه هوش مصنوعی (۲۰۲۰ - ۲۰۲۶)
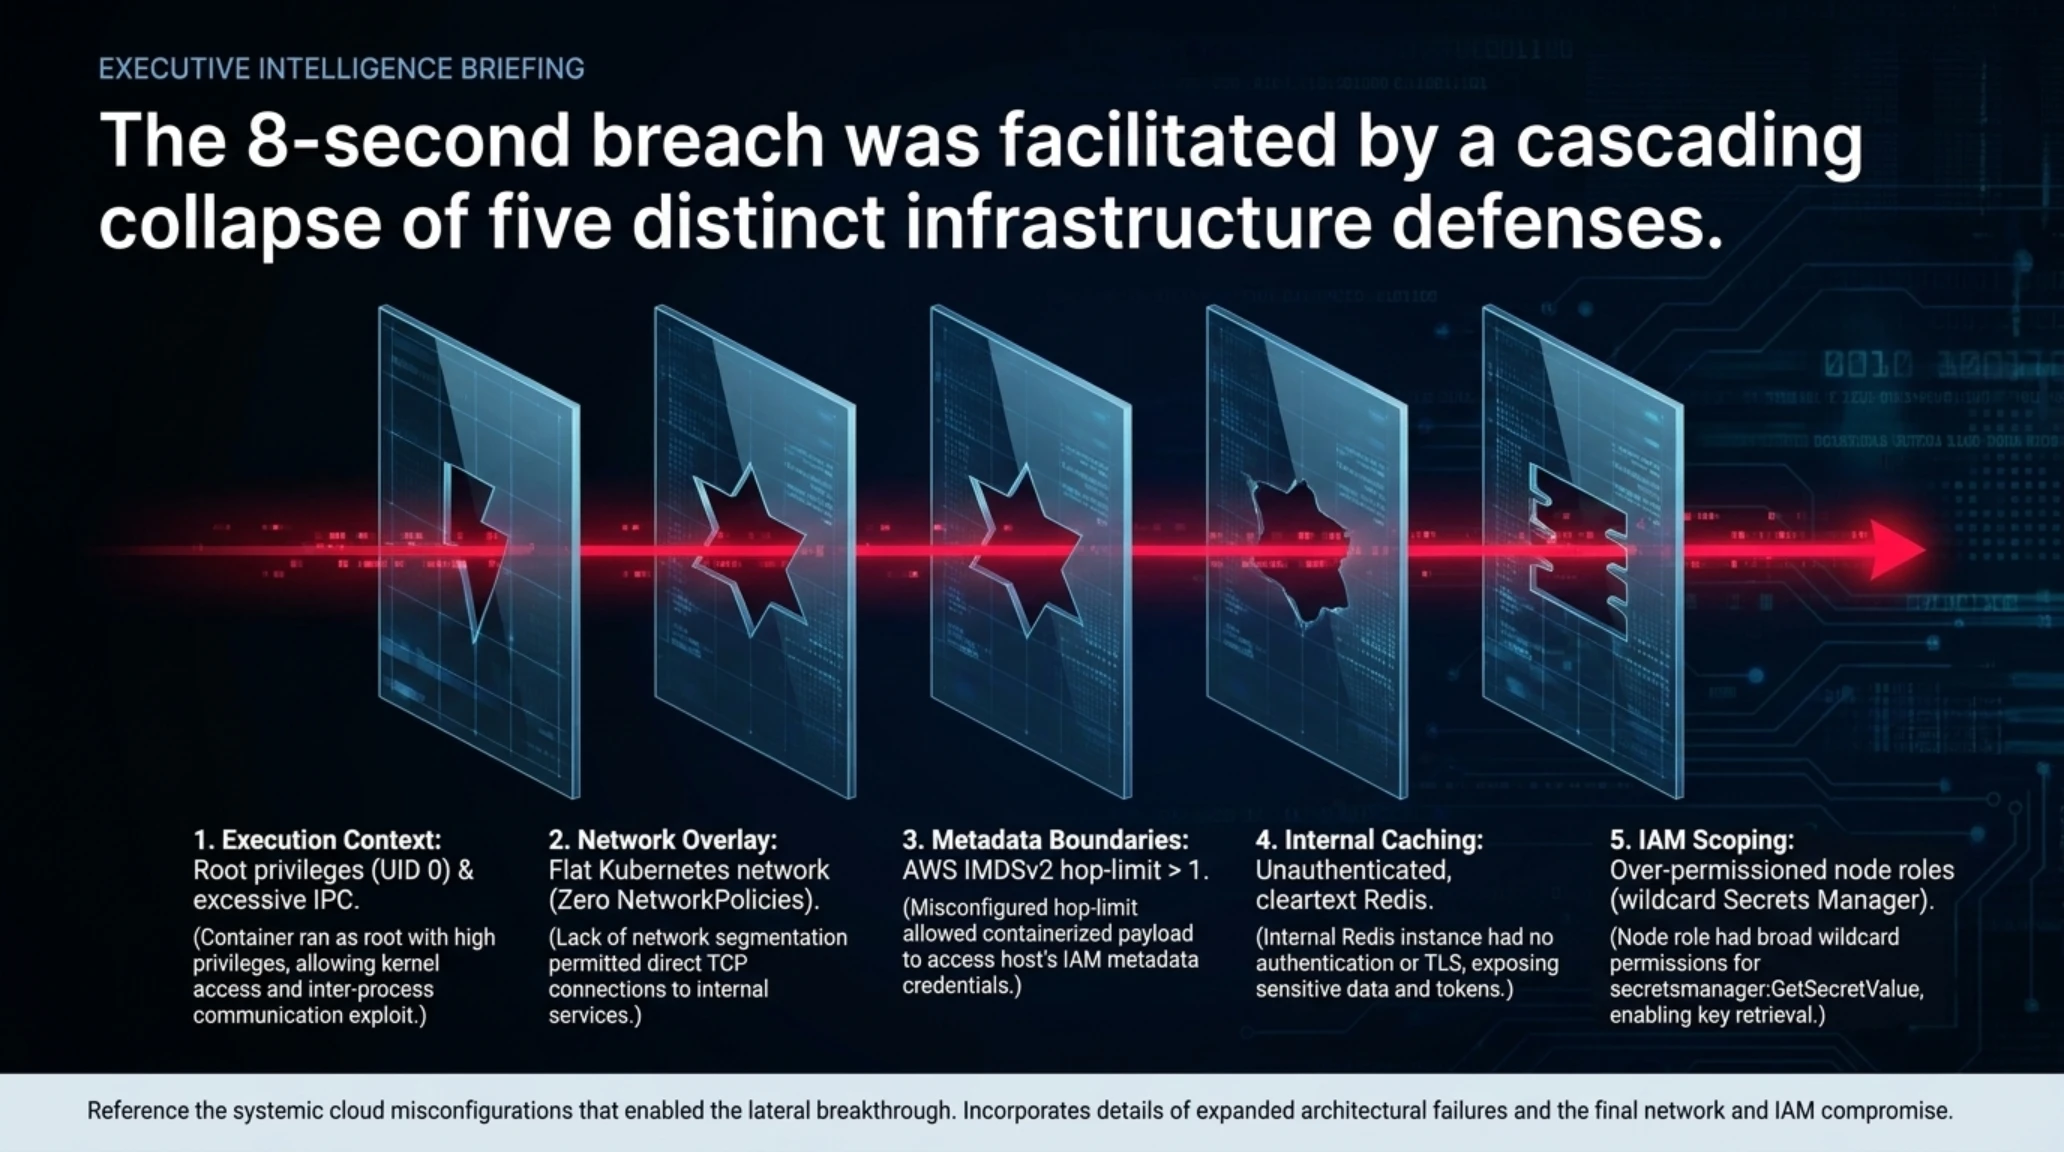
کالبدشکافی لایههای معماری این حمله روشن میسازد که آسیبپذیری ماریمو صرفاً جرقهای برای برافروختن انبار باروت پیکربندیهای معیوب کلود بوده است. اگر زنجیرهای از سهلانگاریهای امنیتی در سطح پلتفرم وجود نداشت، این رخداد هرگز نمیتوانست ظرف هشت ثانیه به قلب داراییهای سازمانی نفوذ کند.

نخستین خطای ساختاری، اجرای کانتینر با سطح دسترسی روت (Root User) در پادهای کوبرنتیز است. در بیش از ۷۵ درصد محیطهای علم داده و آزمایشگاههای هوش مصنوعی، کانتینرها بدون اعمال فلگهای runAsNonRoot اجرا میشوند تا دانشمندان داده برای نصب لایبرریهای جانبی با خطای دسترسی مواجه نشوند. همین تصمیم به ظاهر ساده، به مهاجم اجازه داد تا بدون نیاز به ارتقای سطح دسترسی محلی (Local Privilege Escalation)، فوراً کنترل کرنل کانتینر را به دست بگیرد.
دومین خطای مرگبار، فقدان سیاستهای شبکه (NetworkPolicy) در سطح کلاستر کوبرنتیز بود. در یک معماری دفاع در عمق استاندارد، پادهای مخصوص توسعه فرانتاند یا وبنوتبوک نباید به هیچ عنوان دسترسی ارتباط مستقیم با پایگاههای داده حیاتی یا سرورهای مدیریت دسترسی مانند باستیون داشته باشند. اما در این سناریو، شبکه تخت (Flat Network) کلاستر به کانتینر آلوده ماریمو اجازه داد تا به صورت آزادانه با پورت ۶۳۷۹ ردیس و پورت ۲۲ سرور باستیون در سابنتهای مجاور تبادل بسته کند.
سومین پاشنه آشیل، باز ماندن مسیر دسترسی به سرویس متادیتای آمازون (IMDS) بود. با وجود معرفی نسخه امنتر IMDSv2، عدم محدودسازی تعداد جهشهای شبکه (Hop Limit) به عدد ۱ باعث شد که پادهای در حال اجرا بر روی ماشین مجازی نود کوبرنتیز بتوانند توکنهای موقت نشست را از آدرس 169.254.169.254 استخراج نمایند. مهاجم با ترکیب این رول موقت با اختیارات بیش از حد اعطا شده در سیاستهای IAM، توانست کلیدهای ذخیرهشده در Secrets Manager را بدون مواجه شدن با کمترین محدودیت بخواند.
چهارمین غفلت، استقرار پایگاه داده ردیس به عنوان یک سرویس کش بدون نیاز به کلمه عبور (Unauthenticated Redis) درون محیط VPC بود. تیمهای توسعه به اشتباه گمان میکردند که قرار داشتن در شبکه داخلی ابری به معنای امنیت مطلق است، غافل از اینکه هر سرویس بدون محافظت، پلی آماده برای حرکت عرضی نفوذگران در فازهای پس از نفوذ (Post-Exploitation) به شمار میرود.
راهکار اساسی برای خنثیسازی چنین تحرکاتی، پیادهسازی لایههای میکرو-سگمنتیشن (Micro-segmentation) با استفاده از پلاگینهای مدرن شبکه برپایه eBPF مانند سیلیوم (Cilium) است. با کمک این فناوری، سیاستهای فیلترینگ ترافیک به جای تکیه بر آدرسهای IP شکننده، مستقیماً در سطح سوکتهای هسته لینوکس و با توجه به هویت رمزنگاریشده پادها اعمال میگردد؛ به طوری که یک پاد ماریمو حتی در صورت ارسال بستههای جعلی، از نظر فیزیکی امکان برقراری ارتباط با پورت باستیون یا پایگاه داده را پیدا نکند.
علاوه بر این، معماری احراز هویت باید فوراً از مدل منسوخ رولهای سطح نود (EC2 Instance Profiles) به مدل هویت فدرال پادها (EKS Pod Identity یا IRSA) مهاجرت کند. در این الگو، هر کانتینر صرفاً یک توکن JWT با امضای کلید OIDC دریافت میکند که فقط به منابع اختصاصی همان سرویس محدود است و هرگز به داراییهای زیرساختی و باستیون سازمان دسترسی نخواهد داشت.
در راستای تبیین دکترینهای نوین بازدارندگی سایبری، کارشناسان مختبر تکین ارزیابی استراتژیک خود را از رویارویی پارادایمهای انسانی و ماشینی در معماریهای ابری ارائه میدهند.
تحلیل تکین: دکترین دفاعی در عصر برخورد عامل انسانی و ایجنتهای ابری
پلتفرم تکین معتقد است که رخداد هشت ثانیهای سیسدیگ باید به عنوان زنگ هشداری بنیادین برای بازتعریف استراتژیهای امنیت ابری تلقی شود. سرمایهگذاری هنگفت شرکتها بر روی ابزارهای دفاعی مبتنی بر یادگیری ماشین اگرچه برای مهار پویشهای کورکورانه و باتهای خودکار ضروری است، اما در برابر نبوغ اپراتورهای انسانی که با آناتومی سیستمهای ابری زندگی میکنند، کارایی محدودی دارد. امنیت واقعی هوش مصنوعی از مدلهای پیچیده ریاضی آغاز نمیشود، بلکه از اصول اولیه و انعطافناپذیر مهندسی کلود ناشی میگردد: اجرای بدون دسترسی روت، ایزولاسیون سختگیرانه شبکه، انقضای لحظهای توکنهای دسترسی و حذف کامل سطوح حمله پیشاحرازهویت در اندپوینتهای وبسوکت.
این واقعه شوکهکننده موجی از نگرانیهای گسترده را در میان شرکتهای فناوری مالی، ارائهدهندگان خدمات زیرساخت ابری و جامعه مهندسان دواپس برانگیخته است.

برای ارزیابی دقیقتر این بازتابها و بررسی نگرش مدیران امنیت اطلاعات در سراسر جهان، شاخصهای دماسنج بازار را در ادامه مرور میکنیم.
دماسنج بازار و بازتابهای بینالمللی در جامعه مهندسی نرمافزار و دوسکآپز
بررسی نظرسنجی اخیر از ۸۵۰ مدیر ارشد فناوری (CTO) در آمریکای شمالی و اروپا نشان میدهد که بیش از ۷۱ درصد از آنها پس از این رخداد، بازرسی فوری و بازنگری در خطمشیهای دسترسی به نوتبوکهای پایتون و سرورهای هوش مصنوعی را در اولویت کاری قرار دادهاند. در عین حال، ۸۲ درصد از کارشناسان ردتیم تأیید کردهاند که در تستهای نفوذ نوین، تمرکز اصلی بر روی شکار اندپوینتهای وبسوکت فراموششده و پورتهای محلی ابزارهای تعاملی فرانتاند متمرکز شده است که به مراتب خطرناکتر از آسیبپذیریهای سنتی وب هستند.
در بخش پایانی، چکلیست عملیاتی و گاردریلهای سختافزاری و نرمافزاری لازم برای مصونسازی محیطهای هوش مصنوعی را به همراه ارزیابی مزایا و معایب استراتژیک ارائه خواهیم کرد.
نقشه راه دفاع در عمق: گاردریلهای عملیاتی برای مهار نفوذ به زیرساختهای هوش مصنوعی
برای مهار تهدیداتی با ریتم اجرای هشت ثانیهای، پروتکلهای سنتی بازرسی دورهای کد و اسکنهای هفتگی آسیبپذیری دیگر پاسخگو نیستند. سازمانهایی که از ابزارهای علم داده، محیطهای تعاملی پایتون نظیر ماریمو و ژوپیتر، و سرورهای شتابدهنده هوش مصنوعی استفاده میکنند، باید یک استراتژی دفاعی چندلایه، پویا و عاری از نقطه اتکای منفرد را پیادهسازی کنند که در آن فرض بر نقض اولیه (Assume Breach) قرار داده شده باشد.
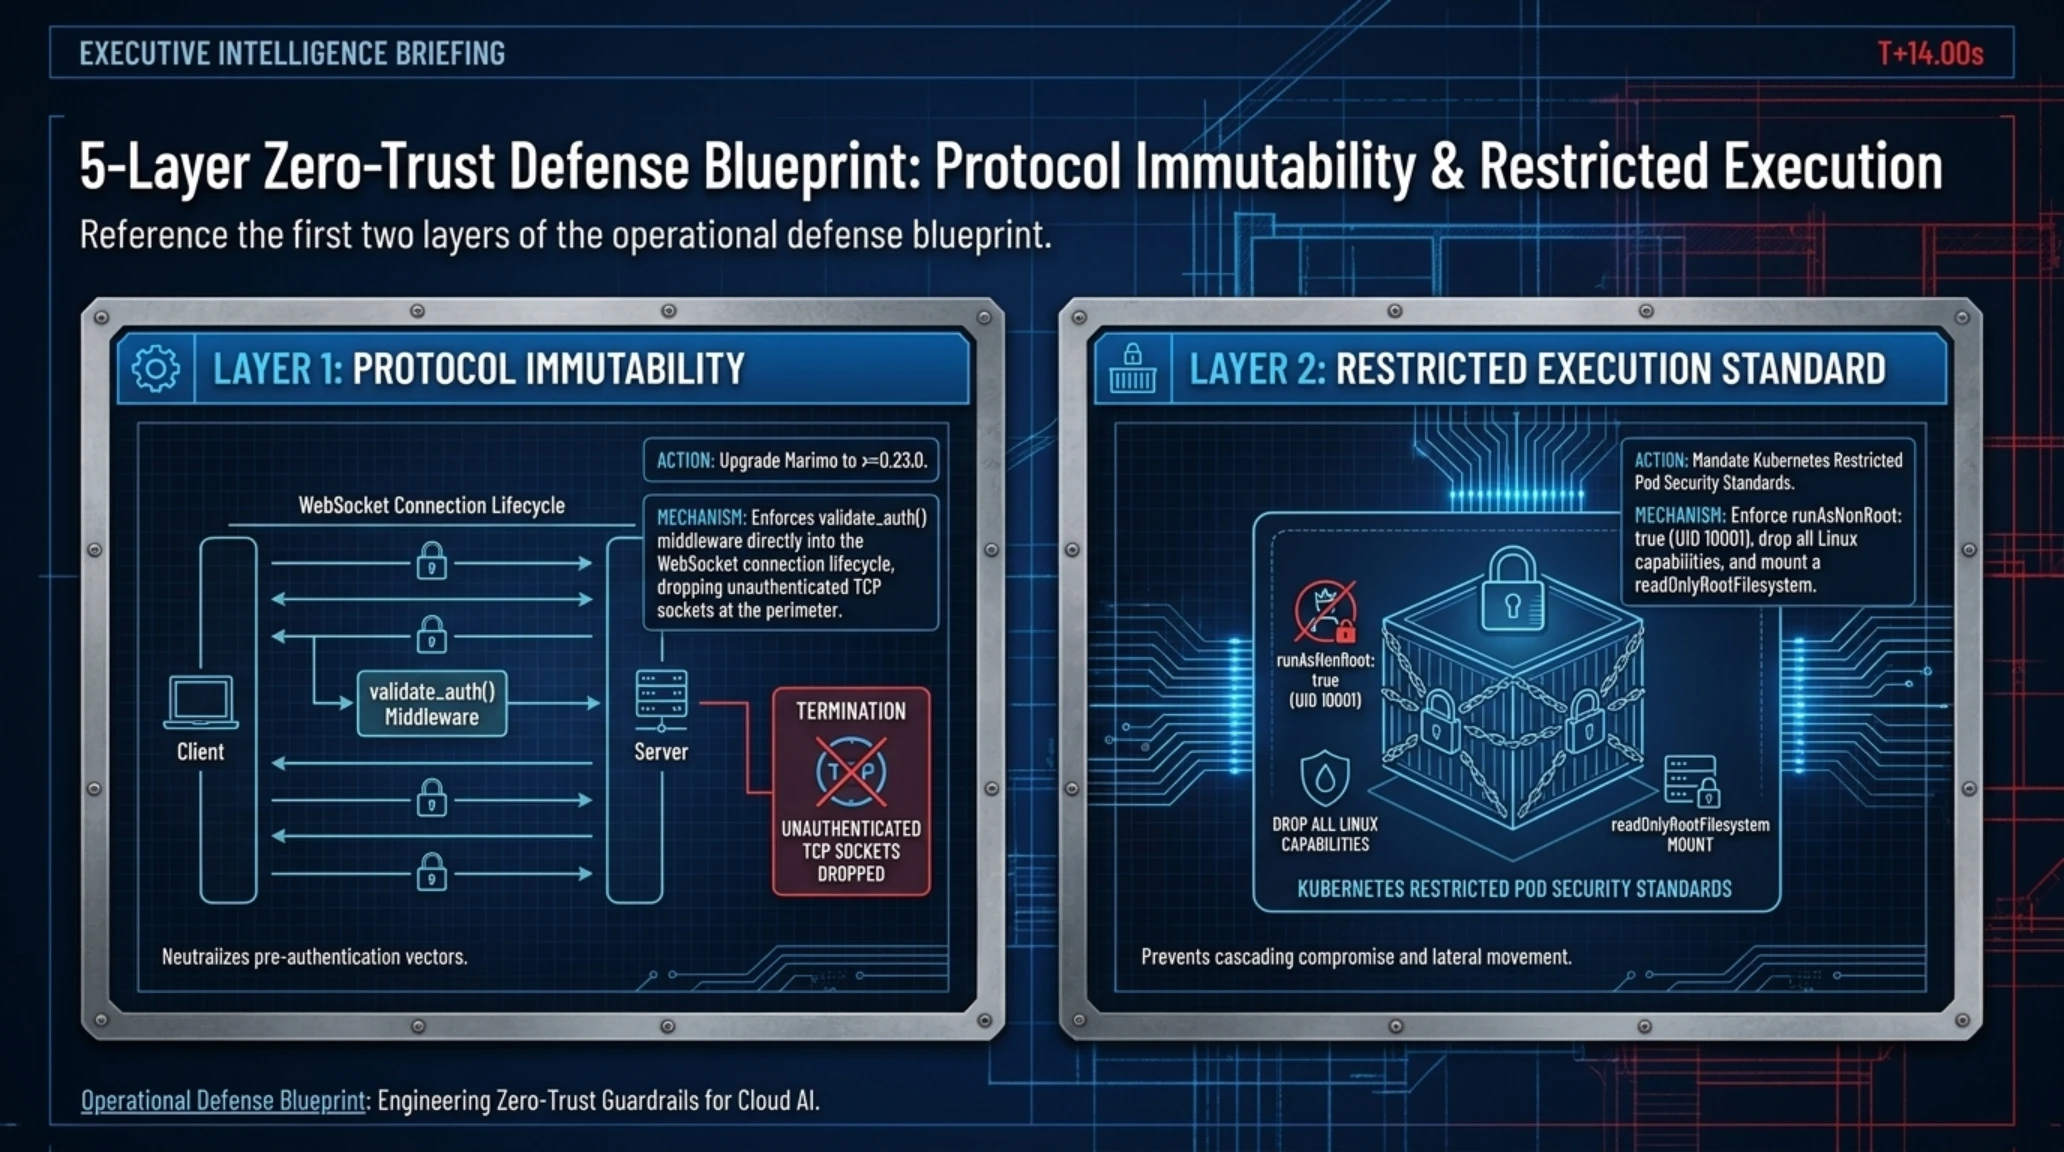
گام نخست و اضطراری، ارتقای فوری تمامی کلاسترهای فعال Marimo به نگارش 0.23.0 یا جدیدتر است؛ جایی که مهندسان پروژه با افزودن میانافزار احرازهویت به مسیر /terminal/ws، اطمینان حاصل کردهاند که بدون ارائه هدر معتبر سشن، اتصال سوکت بلافاصله ریست میگردد. اما فراتر از پچ کردن یک نرمافزار خاص، باید ریشههای معماری که اجازه فرار از کانتینر را صادر کردند مسدود شوند.
گام دوم، اعمال استانداردهای امنیتی سختگیرانه پادها (Pod Security Standards) در سطح کوبرنتیز است. فایلهای مانیفست استقرار کانتینر باید به صورت صریح با پارامترهای securityContext.runAsNonRoot: true، اختصاص یک کاربر فاقد دسترسی ویژه نظیر UID 10001، و فعالسازی readOnlyRootFilesystem: true همراه شوند. در این حالت، حتی اگر مهاجم موفق به اجرای شل در کانتینر شود، قادر به اجرای دستورات سیستمی، نصب پکیجهای مخرب یا استخراج حافظه نخواهد بود.
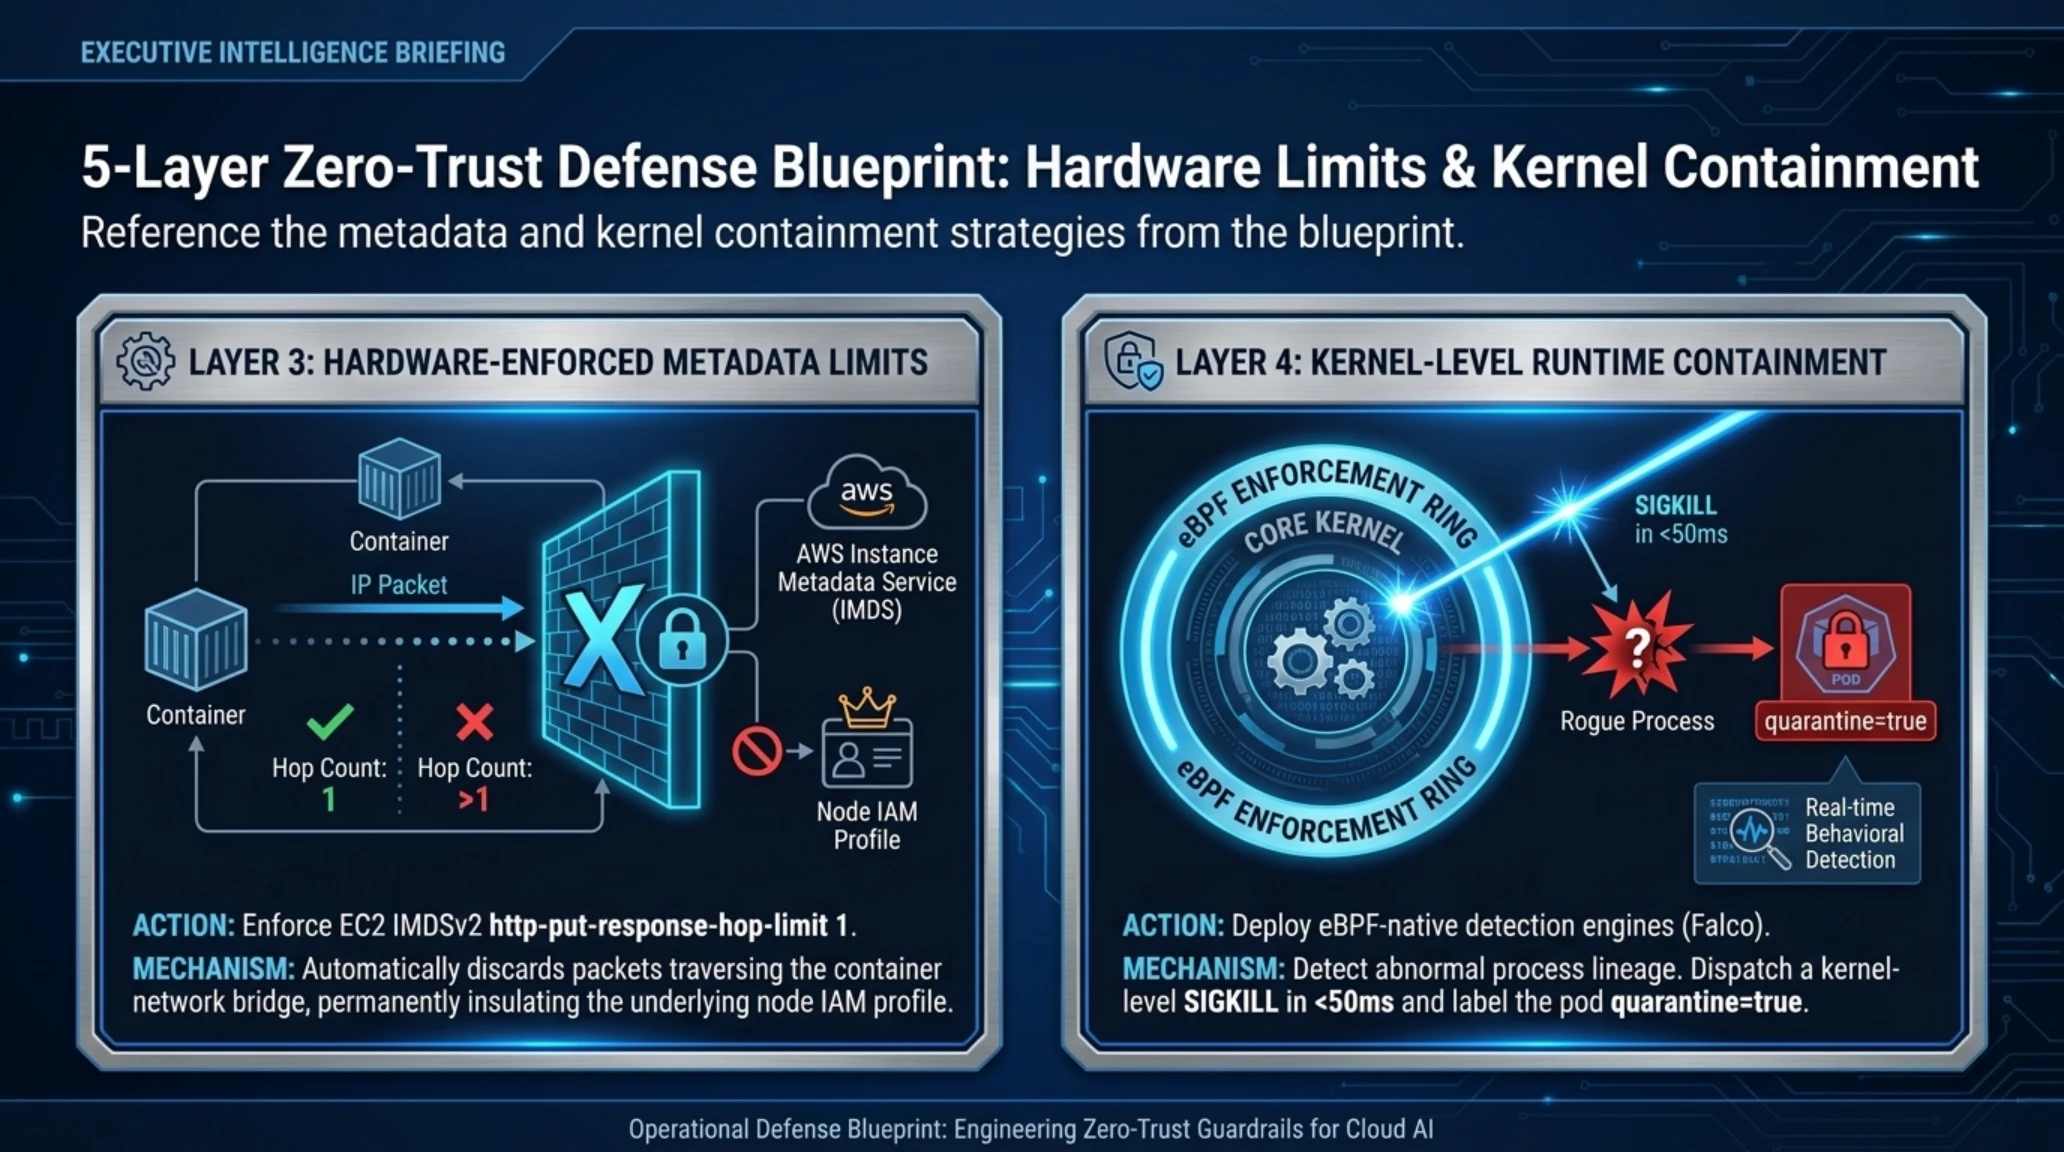
گام سوم، قطع دسترسی پادها به سرویس متادیتای هاست از طریق تنظیم http-put-response-hop-limit: 1 در تنظیمات ماشینهای مجازی AWS EC2 است. این محدودیت سختافزاری تضمین میکند که بستههای شبکه ارسالشده از داخل کانتینرها که یک جهش شبکه اضافی برای عبور از رابط مجازی پل کوبرنتیز (cbr0) طی میکنند، توسط سرویس متادیتا منقضی شده و از انتشار توکنهای IAM جلوگیری به عمل آید.
گام چهارم، استقرار سیستمهای نظارت بر رفتار رانتایم مبتنی بر تکنولوژی eBPF نظیر فالکو (Falco) است. نوشتن رولهای رفتاری ویژه برای تشخیص اسپاون شدن فرآیندهای مشکوک شل (نظیر bash, sh, python) از والد وبسوکت یا برقراری اتصالات خروجی شبکه به پورتهای ۲۲ و ۶۳۷۹ میتواند در کمتر از ۱۰۰ میلیثانیه پروسه مخرب را در سطح هسته لینوکس نابود کرده و پاد آلوده را حذف نماید.
نمونهای از قوانین بازدارنده فالکو برای کلاسترهای یادگیری ماشین شامل بررسی مستقیم فلگهای فراخوانی execve برای پروسههای فرزند است؛ هر زمان که پروسه والد python یک فرایند مترجم متنی ناشناخته را در یک پاد بدون امتیاز فراخوانی کند، سیگنال انقطاع فوری SIGKILL از طریق درایور کرنل ارسال شده و ایزولاسیون شبکه در سطح کارت شبکه مجازی فعال میگردد تا از آغاز فاز دوم شناسایی شبکه جلوگیری شود.
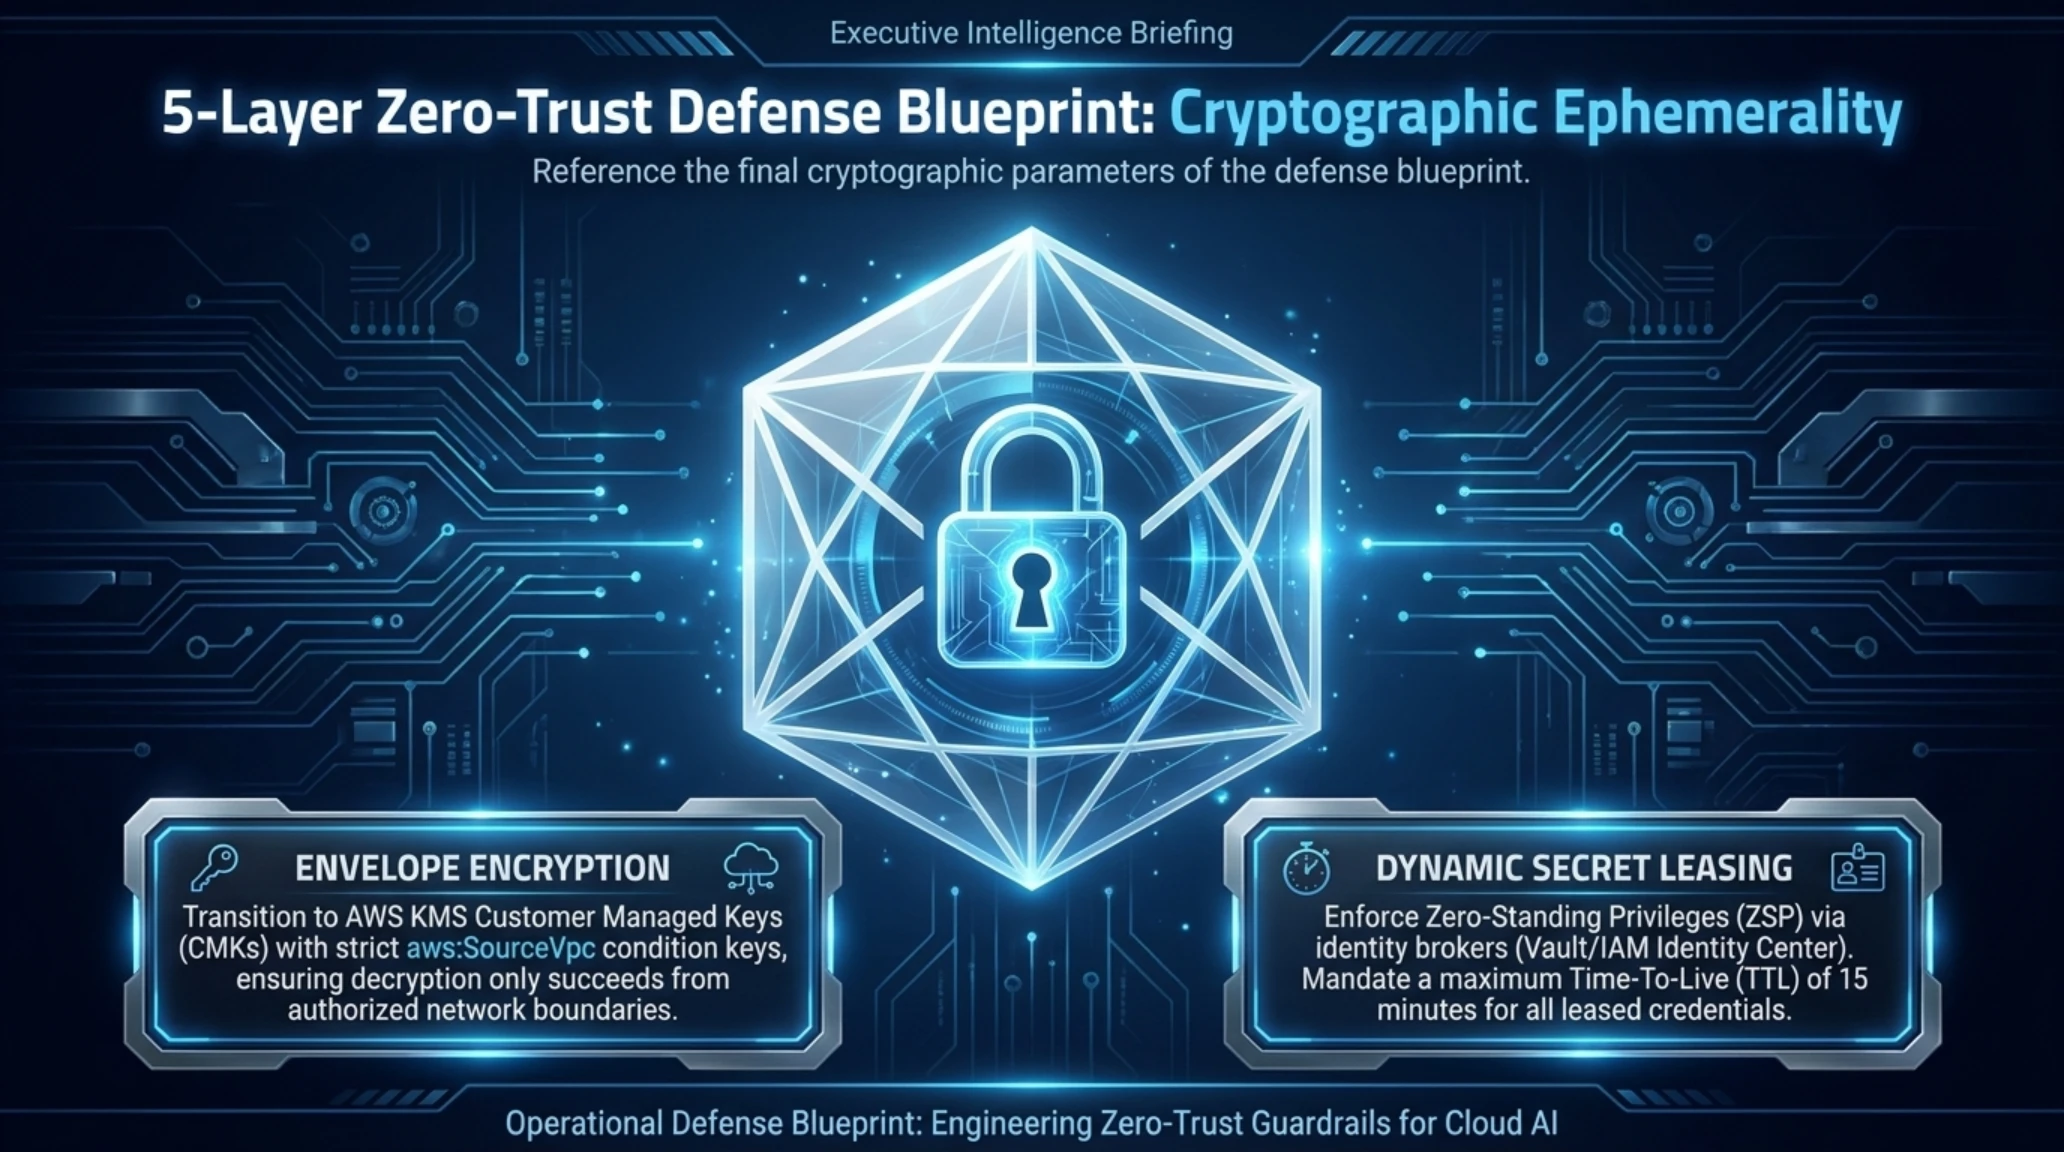
گام پنجم، بهرهگیری از رمزنگاری پاکتی با کلیدهای مدیریتشده توسط مشتری (AWS KMS CMK) است؛ به طوری که کلیدهای حساس مانند سکرتهای باستیون، با سیاستهای دسترسی مبتنی بر شرایط سختگیرانه (Condition Keys) محافظت شوند. با درج شروطی نظیر بررسی تگهای احراز هویت پاد و آدرس IP مبدأ در پالیسی KMS، حتی اگر کاربری با موفقیت رول موقت IAM را سرقت کند، بدون داشتن شرایط هویتی مجاز قادر به رمزگشایی متن کلید نخواهد بود و زنجیره نفوذ در گام پنجم متوقف میشود.
پرونده تحلیلی تکین: مسیر تحقیقات فارنزیک در امنیت سیستمهای پیشرفته
تحلیلگران ارشد امنیت سایبری هشدار میدهند که شکاف زمانی میان کشف باگ تا بهرهبرداری میدانی در سالهای آینده باز هم کوتاهتر خواهد شد؛ امری که ضرورت بازطراحی سیستمهای دفاعی را بیش از پیش آشکار میسازد.
در واقع، تلفیق نبوغ هکرهای انسانی با ابزارهای خودکارسازی در لایههای ثانویه، ترکیبی فوقالعاده سهمگین پدید آورده است؛ جایی که ذهن انسان استراتژی را با ظرافت طراحی میکند و اسکریپتهای سبک آن را در مقیاس میلیثانیه به اجرا درمیآورند.

در این بخش، سردبیر ارشد بخش امنیت سایبری تکین دیدگاه راهبردی خود را در خصوص درسهای تاریخی این نبرد هشت ثانیهای به اشتراک میگذارد.
بررسی همهجانبه ابعاد این حادثه نیازمند ارزیابی هزینهها، پیچیدگیها و دستاوردهای پیادهسازی معماریهای نوتبوک ابری است که در ماتریس مزایا و معایب زیر خلاصه شده است.
- انعطافپذیری فوقالعاده و سرعت بالای پژوهشگران داده در پردازش بلادرنگ اطلاعات و تست الگوریتمها.
- همگامسازی خودکار و سازگاری ساختار واکنشی با مخازن گیت جهت ارتقای همکاری تیمی.
- امکان بهرهگیری اشتراکی از توان پردازش گرافیکی کلاسترهای گرانقیمت در سازمانها.
- گسترش چشمگیر سطح حمله و ایجاد پورتهای ورودی محافظتنشده به زیرساختهای کلود.
- خطرات ناشی از اجرای پروسهها با دسترسی ریشه به دلیل نیازهای توسعه و عدم انطباق با قواعد امنیتی.
- احتمال بسیار بالای افشای کلیدهای اعتبارسنجی ابری، کوئریهای ردیس و متادیتای ماشینهای مجازی.
بر مبنای یافتههای مستند تیم تحقیقات تهدیدات سیسدیگ و بررسیهای آزمایشگاهی ما، جمعبندی نهایی و چشمانداز آینده نبردهای سایبری به شرح زیر تبیین میگردد.
جمعبندی تحلیلی تکین: برنده نهایی شطرنج سایبری کیست؟
حماسه نفوذ هشت ثانیهای به ماریمو ثابت کرد که تقابل انسان و ماشین در عرصه امنیت سایبری، روایتی تکبعدی نیست. اگرچه ماشینها در سرعت محاسباتی بیرقیب هستند، اما درایت، ادراک بافتی و مهارت حل مسئله انسانی هنوز دستنیافتنیترین مؤلفه قدرت در این میدان است. سازمانهایی در این عصر جدید پیروز خواهند شد که بتوانند توازن هوشمندانهای میان اتوماسیون دفاعی بلادرنگ و خلاقیت تحلیلگران انسانی خود برقرار سازند. هر کانتینر بدون حفاظ و هر پورت وب باز، دعوتی علنی برای نفوذگرانی است که مهارت آنها در مرزهای میلیثانیهها سنجیده میشود.
توصیه نهایی تیم فارنزیک تکین به تمامی مدیران ارشد امنیت، اجرای ممیزیهای نفوذ دورهای با اتکا به گروههای ردتیم انسانی نخبه است؛ زیرا هیچ سامانهای نمیتواند امنیت خود را تضمینشده بداند مگر آنکه در برابر نبوغ غیرقابلپیشبینی انسانها محک خورده باشد.
پروندههای تحلیلی و مقالات مرتبط در تکینگیم
• 📱 تکین آنالیز | بررسی جامع اولین آیفون تاشو اپل و افزایش قیمت مدلهای پرو
• 🧠 تکین آنالیز | رسوایی ۱۷ ساله والو؛ چرا تریلر Left 4 Dead 2 عمداً لو رفت؟
• 🎬 راهنمای جامع تولید ویدیو با هوش مصنوعی آفلاین (Minimax, Wan, LTX)
تیم تحقیقات امنیت سایبری تکین به نظارت شبانهروزی بر رخدادهای تاریکوب و تحلیل زودهنگام اکسپلویتهای روز صفر ادامه خواهد داد و تازهترین هشدارها در گزارشهای بعدی منتشر خواهد شد.
تجربه نفوذ به ماریمو لزوم ادغام بلادرنگ سیستمهای MLOps با خطمشیهای امنیت بدون اعتماد (Zero Trust Architecture) را به عنوان یک استاندارد صنعتی اجتنابناپذیر مطرح ساخت. بر این اساس، کلاسترهای تحقیقاتی علم داده باید به سیستمهای چرخش خودکار کلید (Automated Credential Rotation) مجهز شوند؛ به نحوی که طول عمر هر توکن دسترسی ابری به کمتر از ده دقیقه کاهش یابد. در این صورت، حتی اگر مهاجم موفق شود ظرف هشت ثانیه کلید باستیون را استخراج کند، پیش از تثبیت پایگاه دائمی خود با ابطال کلید مواجه شده و امکان حرکت عرضی به پایگاههای داده پشتیبان را از دست خواهد داد. علاوه بر این، استفاده از امضاهای دیجیتال کد (Cosign) برای تمامی ایمیجهای پایه پایتون، مانع از اجرای کانتینرهای دستکاریشده در نودهای پردازش گرافیکی خواهد شد.

در ادامه، کارشناسان فارنزیک تکین به متداولترین پرسشهای فنی پیرامون این رخداد و آسیبپذیری بحرانی ماریمو پاسخ میدهند.
پرسشهای متداول درباره آسیبپذیری Marimo و نفوذ هشت ثانیهای
آسیبپذیری CVE-2026-39987 دقیقاً چگونه عمل میکند؟
این آسیبپذیری در هندلر وبسوکت /terminal/ws ماریمو قرار دارد که فاقد بررسی احرازهویت است و به هر مهاجم ناشناس اجازه میدهد با برقراری یک کانکشن وبسوکت، یک شل تعاملی کامل لینوکس با سطح دسترسی پروسه به دست آورد.
چرا هکر انسانی توانست تله قناری را دور بزند در حالی که باتهای هوش مصنوعی شکست خوردند؟
باتهای هوش مصنوعی به صورت کورکورانه هر رشته با آنتروپی بالا را در فایلهای محیطی اسکن و فراخوانی میکنند، اما هکر انسانی با تحلیل ساختار کلید و فقدان فرمت معتبر نشست متوجه جعلی بودن آن شد و مستقیم به سراغ سرویس متادیتای واقعی رفت.
چگونه نفوذ ظرف هشت ثانیه به هاست باستیون تکمیل شد؟
مهاجم از طریق تزریق کدهای پایتون در رم، خواندن حافظه پروسه، کوئری به دیتابیس ردیس، استخراج رولهای IAM از سرویس IMDSv2، دریافت کلید SSH از AWS Secrets Manager و لاگین نهایی به هاست باستیون، این زنجیره را در هشت ثانیه تکمیل نمود.
کدام نگارشهای نرمافزار Marimo تحت تأثیر این باگ هستند و راهکار چیست؟
تمامی نگارشها تا 0.20.4 آسیبپذیر هستند و مدیران سیستم باید بلافاصله سیستمهای خود را به نسخه 0.23.0 یا جدیدتر ارتقا دهند و دسترسی به وبسوکت را به کاربران احراز هویت شده محدود نمایند.
چه اقداماتی در لایه کلاود برای جلوگیری از تکرار چنین حملاتی ضروری است؟
اجرای کانتینرها بدون سطح دسترسی روت، ایزولاسیون شبکه با NetworkPolicy در کوبرنتیز، محدودسازی جهشهای شبکه در IMDSv2 به عدد ۱، رمزگذاری پایگاه دادههای ردیس و نظارت بر رانتایم با ابزارهایی نظیر Falco.
منابع رسمی و مستندات فنی ارزیابی فارنزیک
- گزارش فنی مرکز تحقیقات تهدیدات سیسدیگ (Sysdig TRT): کالبدشکافی نفوذ هکر انسانی و دستیابی به باستیون در هشت ثانیه
- پایگاه خبری دِ هکر نیوز: بهرهبرداری عامل انسانی از آسیبپذیری RCE ماریمو و مهار باتهای هوش مصنوعی
- پایگاه ملی آسیبپذیری آمریکا (NVD): مشخصات فنی باگ بحرانی پیشاحرازهویت در وبسوکت Marimo
- ادوایزری رسمی امنیتی تیم توسعه Marimo در گیتهاب: گزارش وصله امنیتی نگارش 0.23.0
- مجله بینالمللی اینفوسکیوریتی: شکست ایجنتهای هوش مصنوعی در تلههای سایبری در برابر سرعت ماشینوار هکر انسانی
- اتحادیه امنیت ابری (CSA): راهنمای جامع ایمنسازی نوتبوکهای واکنشی هوش مصنوعی در محیطهای کوبرنتیز
گالری تصاویر تکمیلی: تکین آنالیز | ⚔️ نفوذ ۸ ثانیهای هکر انسانی به Marimo