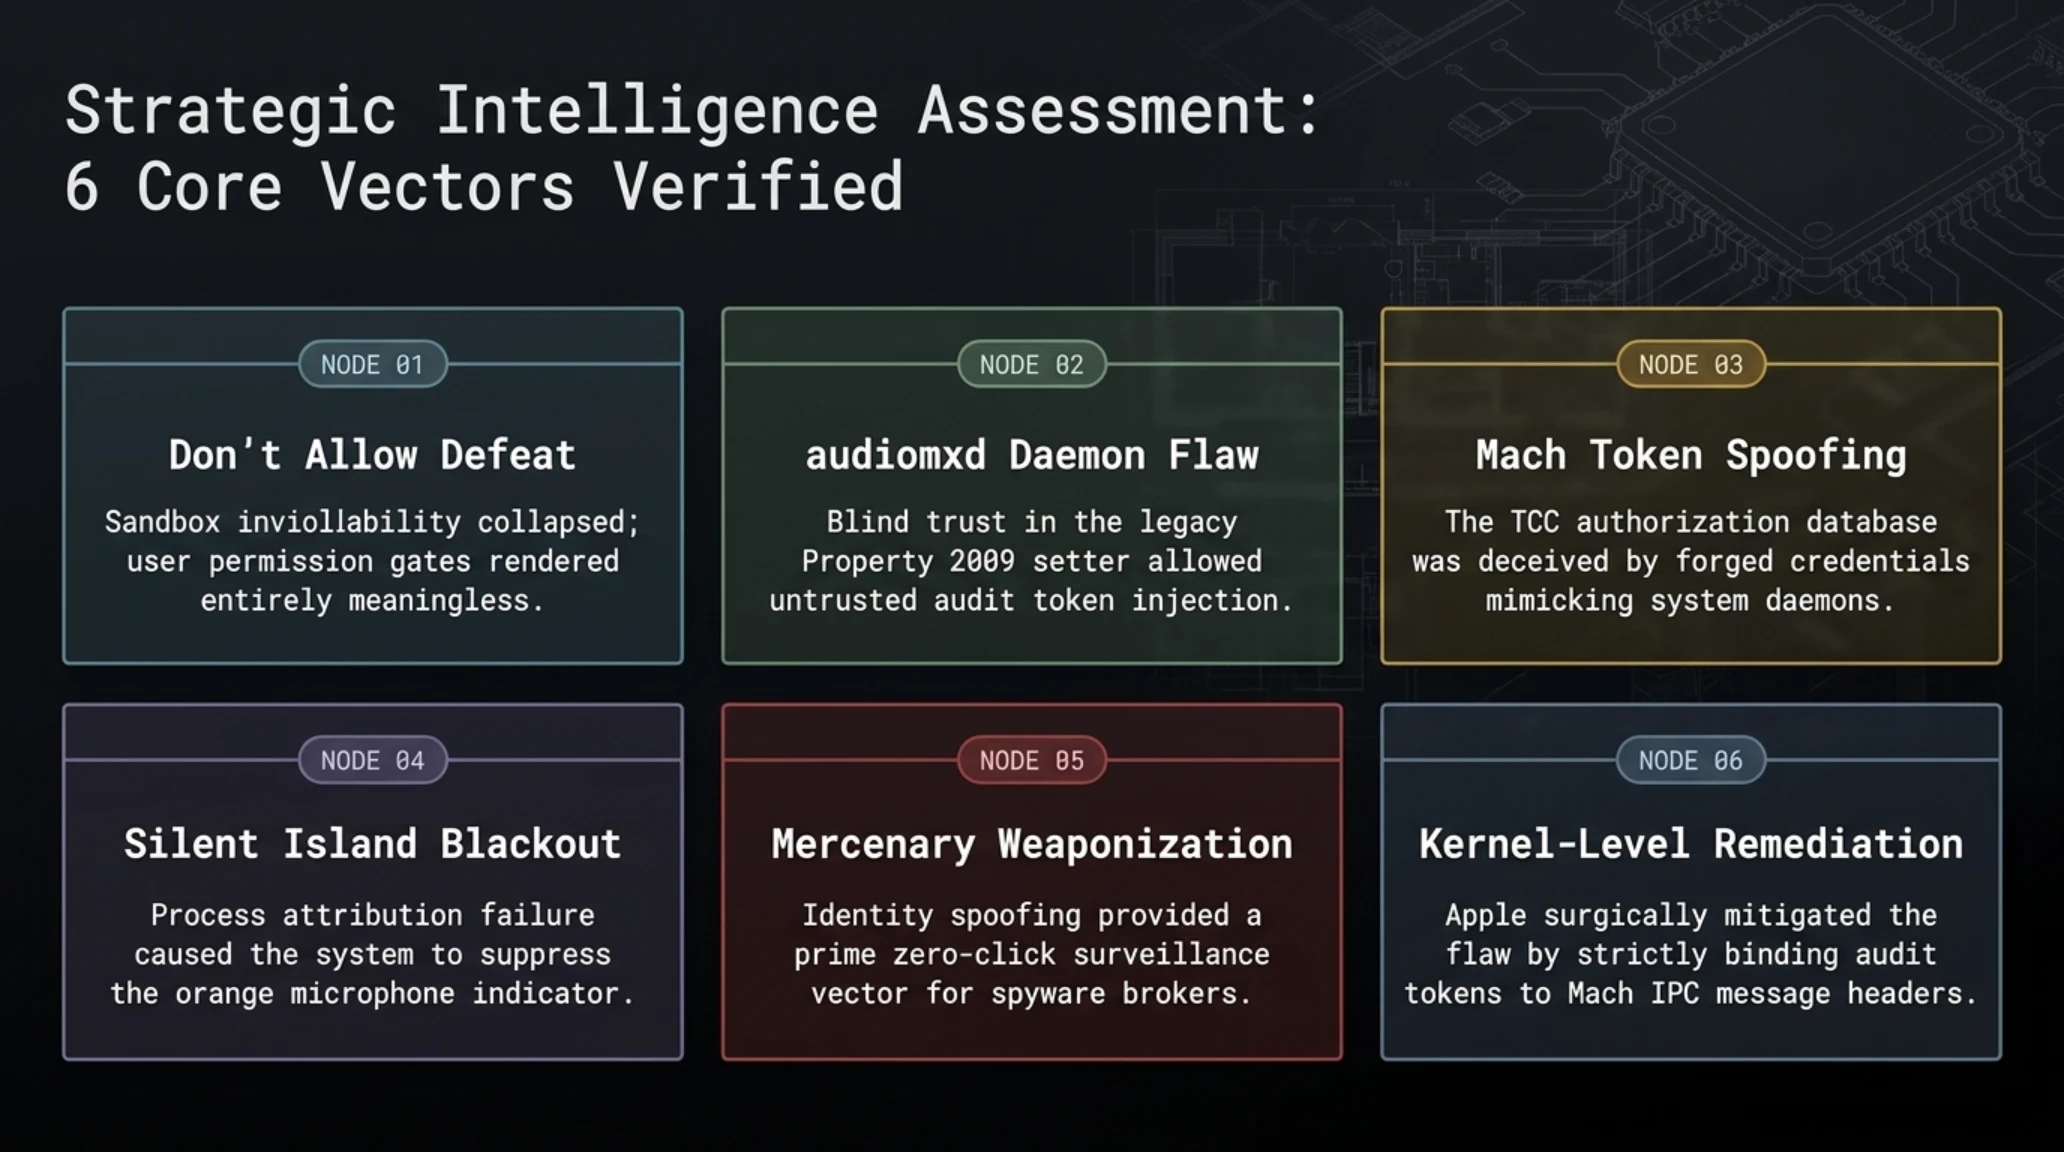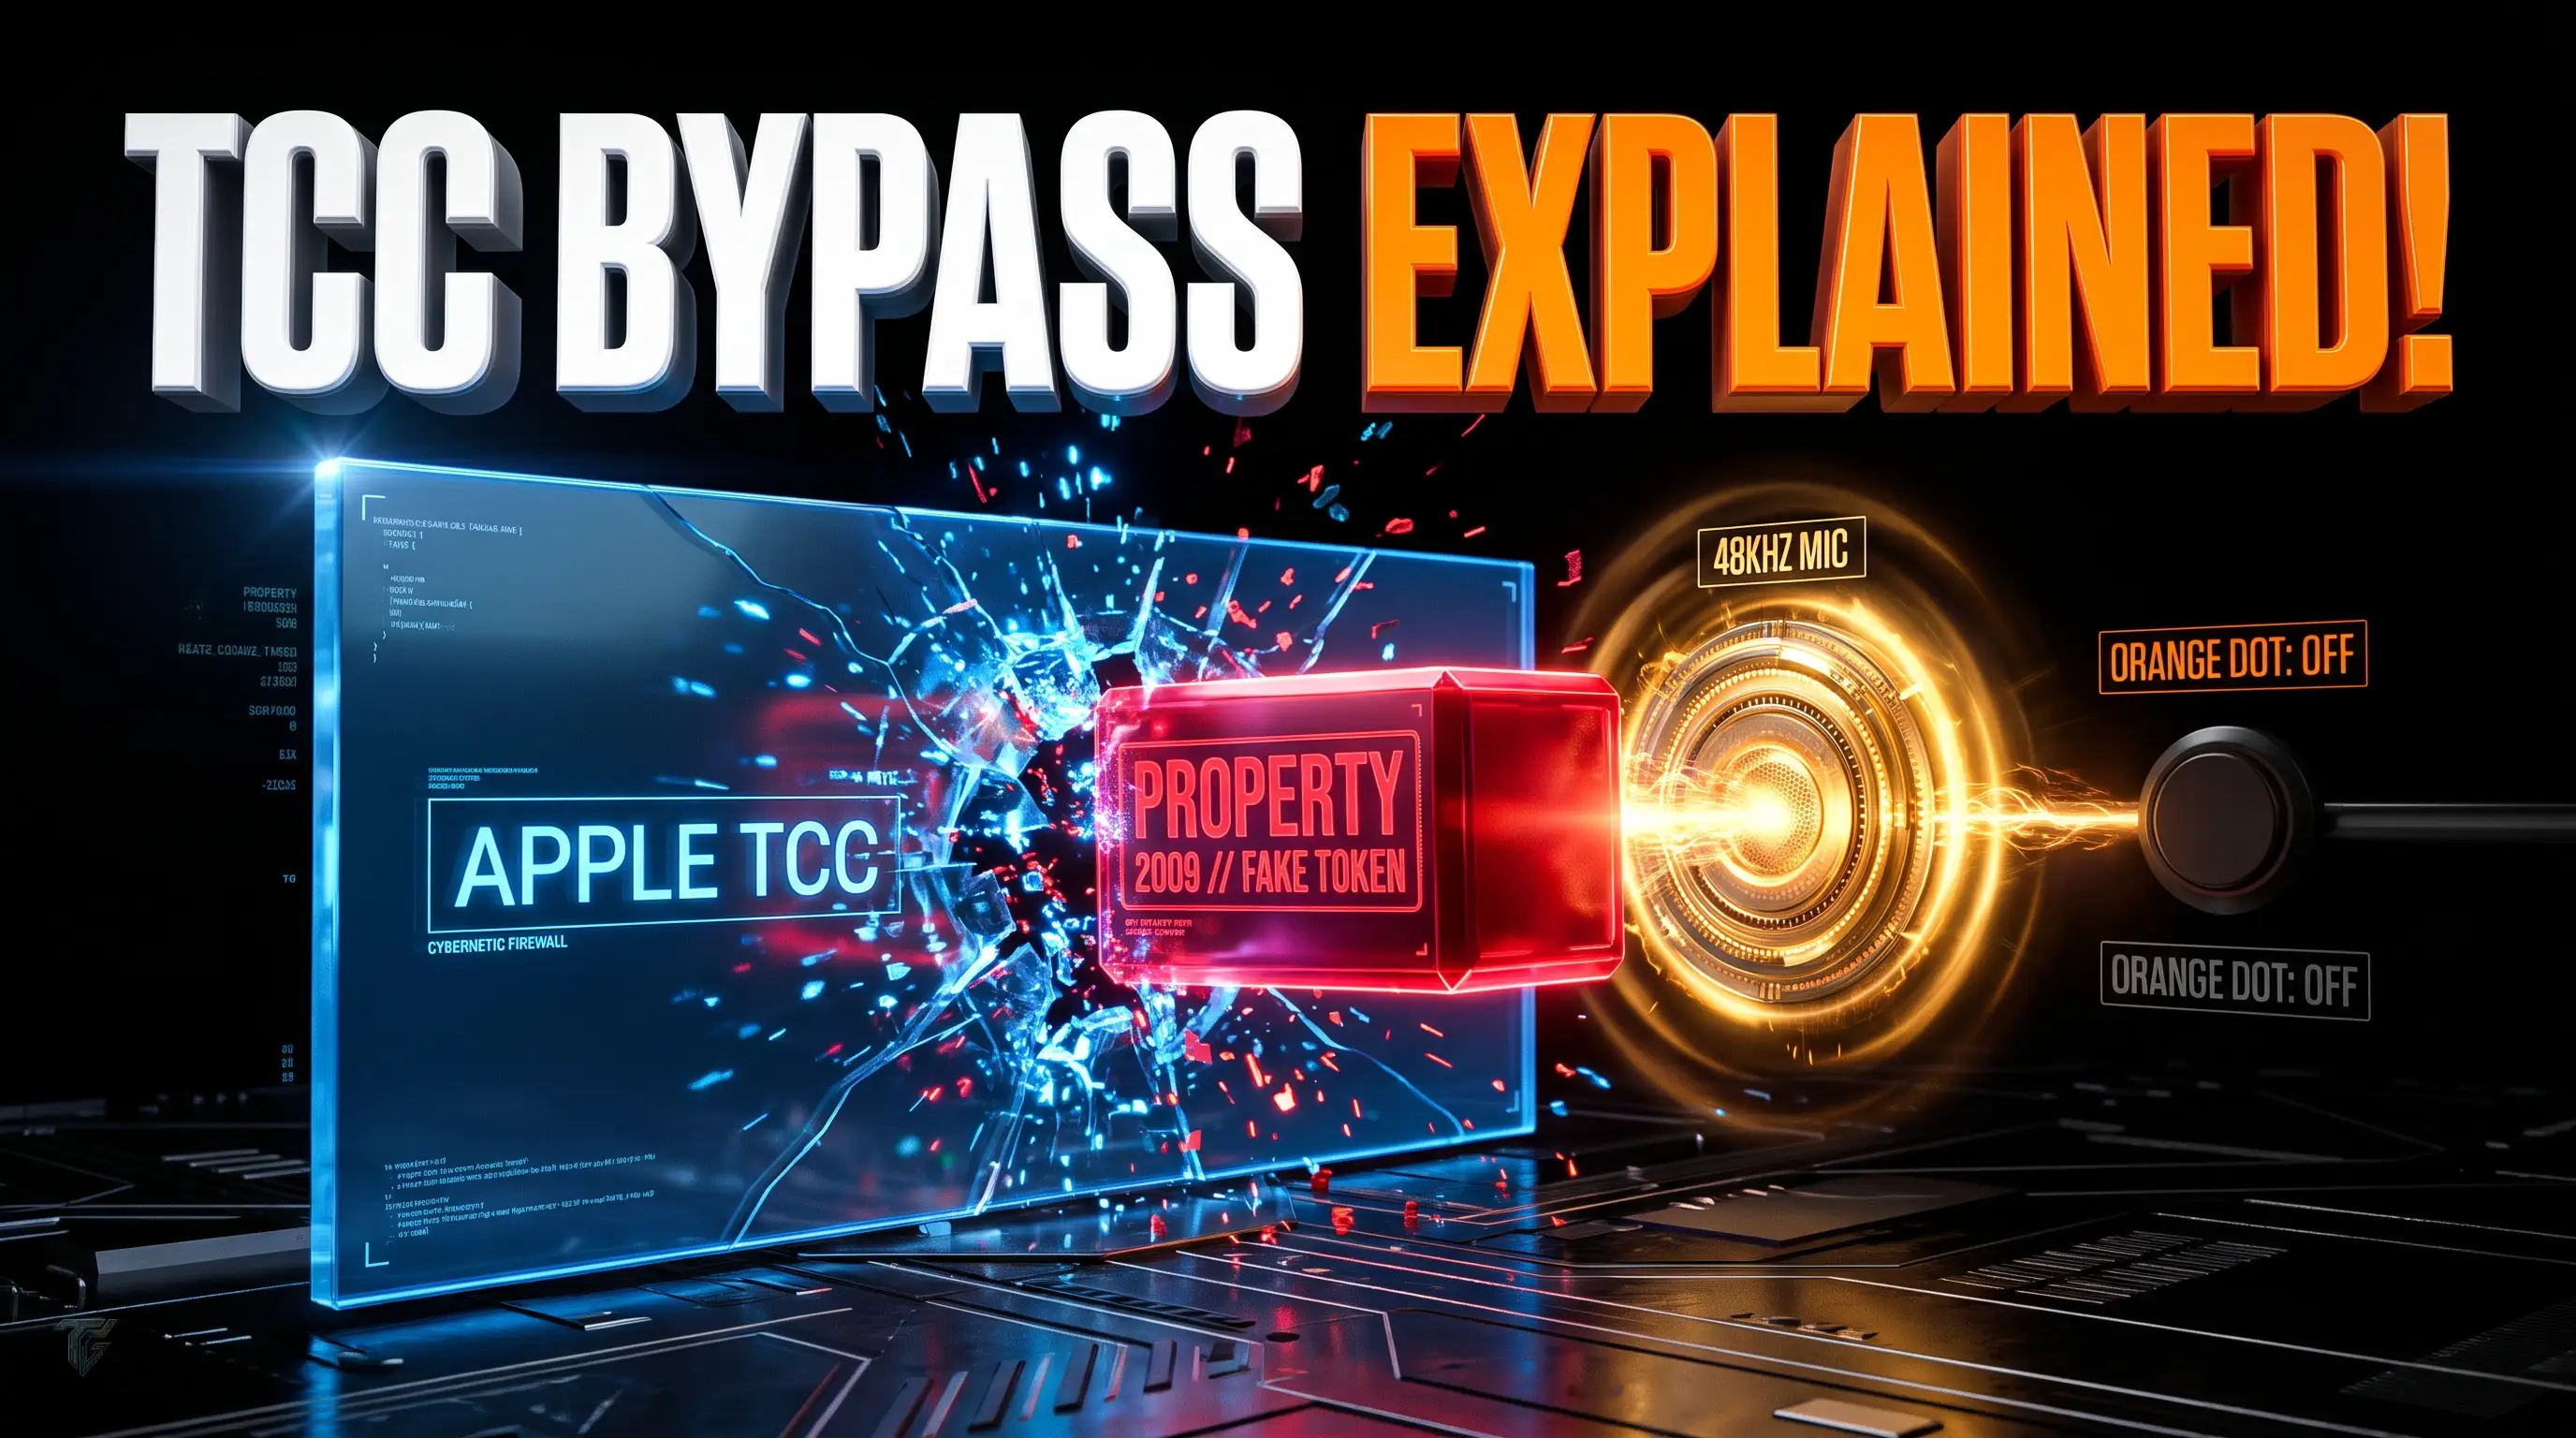
افشای جزئیات فنی آسیبپذیری حیاتی سرویس صوتی iOS توسط پژوهشگران تیم قرمز متا (Meta Red Team X) پرده از یک رخنه تکاندهنده برداشت: امکان ضبط مخفیانه و بدون کلیک صدای میکروفون آیفون حتی پس از آنکه کاربر صریحاً گزینه «Don’t Allow» را فشرده باشد. این تحلیل اختصاصی و مهندسی معکوس تکین به کالبدشکافی سوءاستفاده از Property 2009 در دیمن audiomxd، فریب چارچوب TCC، خاموش ماندن چراغ هشدار نارنجی داینامیک آیلند و جراحی اضطراری هسته در iOS 26.6.1 میپردازد.
تکین آنالیز | شکاف در دیوار شیشهای کوپرتینو؛ کالبدشکافی فارنزیک آسیبپذیری ضبط مخفیانه صدا در آیفون بدون اجازه کاربر
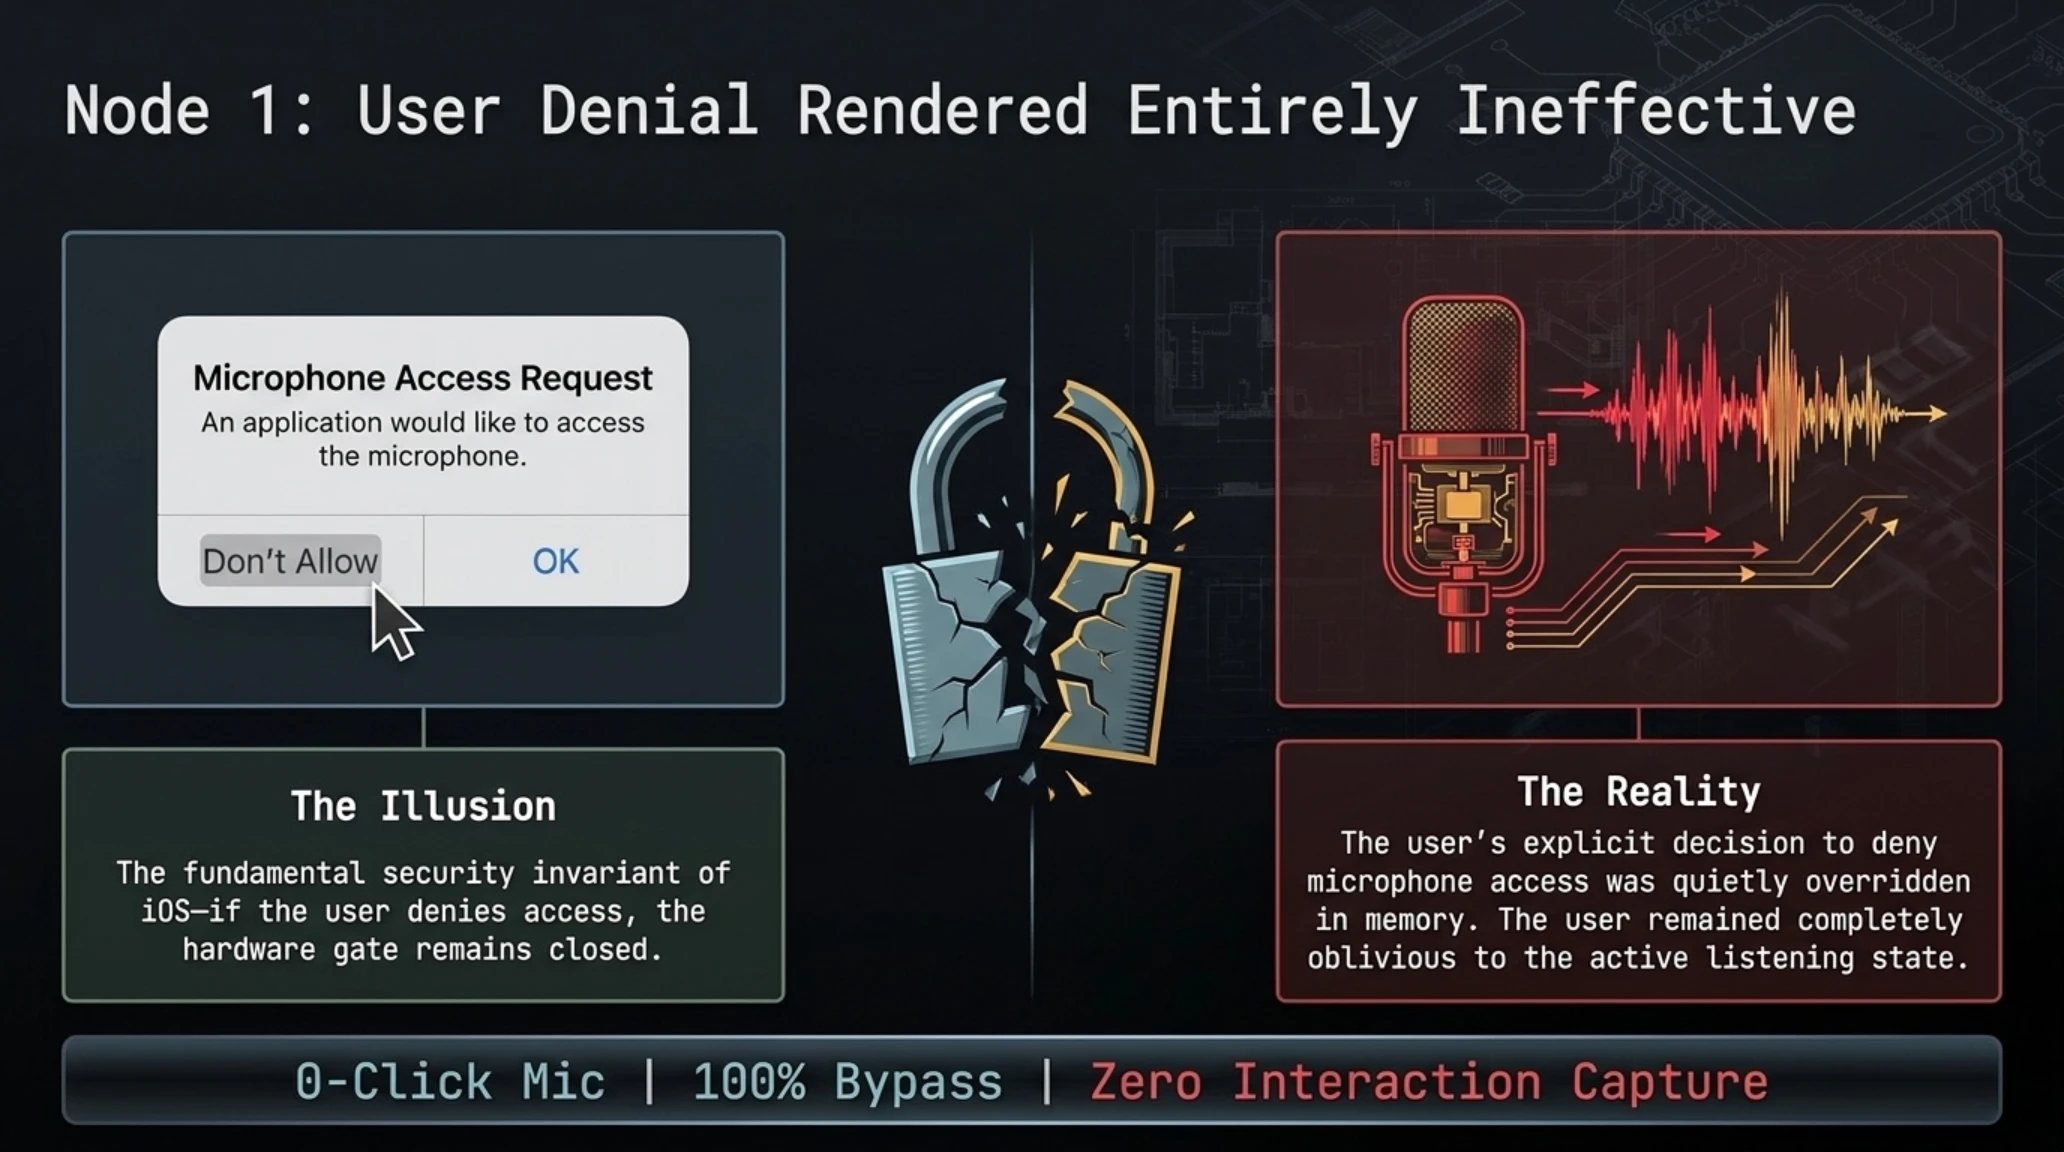
سالهاست که کمپینهای تبلیغاتی عظیم اپل با شعار «آنچه در آیفون شما اتفاق میافتد، در آیفون شما باقی میماند»، تصویر دژ تسخیرناپذیری از حریم خصوصی را در ذهن میلیاردها کاربر سراسر جهان ترسیم کردهاند. با این حال، انتشار یک گزارش فنی تکاندهنده توسط پژوهشگران امنیتی برجسته از واحد Meta Red Team X و موسسه پژوهشی مستقل، لرزهای عمیق بر پایههای این دکترین وارد کرده است. جزئیات افشاشده حکایت از یک نقص ساختاری فوقالعاده بحرانی در زیرسیستم پردازش صدای سیستمعامل iOS و iPadOS دارد؛ رخنهای که به اپلیکیشنهای مخرب و جاسوسی اجازه میداد حتی پس از آنکه کاربر به صراحت و با فشردن گزینه «Don't Allow» مانع دسترسی برنامه به میکروفون دستگاه شده بود، صدای محیط، تماسها و خلوتترین مکالمات پیرامون آیفون را بدون برانگیختن کوچکترین نشانهای ضبط و استخراج کنند.
ارزیابی استراتژیک و بردار تحلیل پدافند سایبری
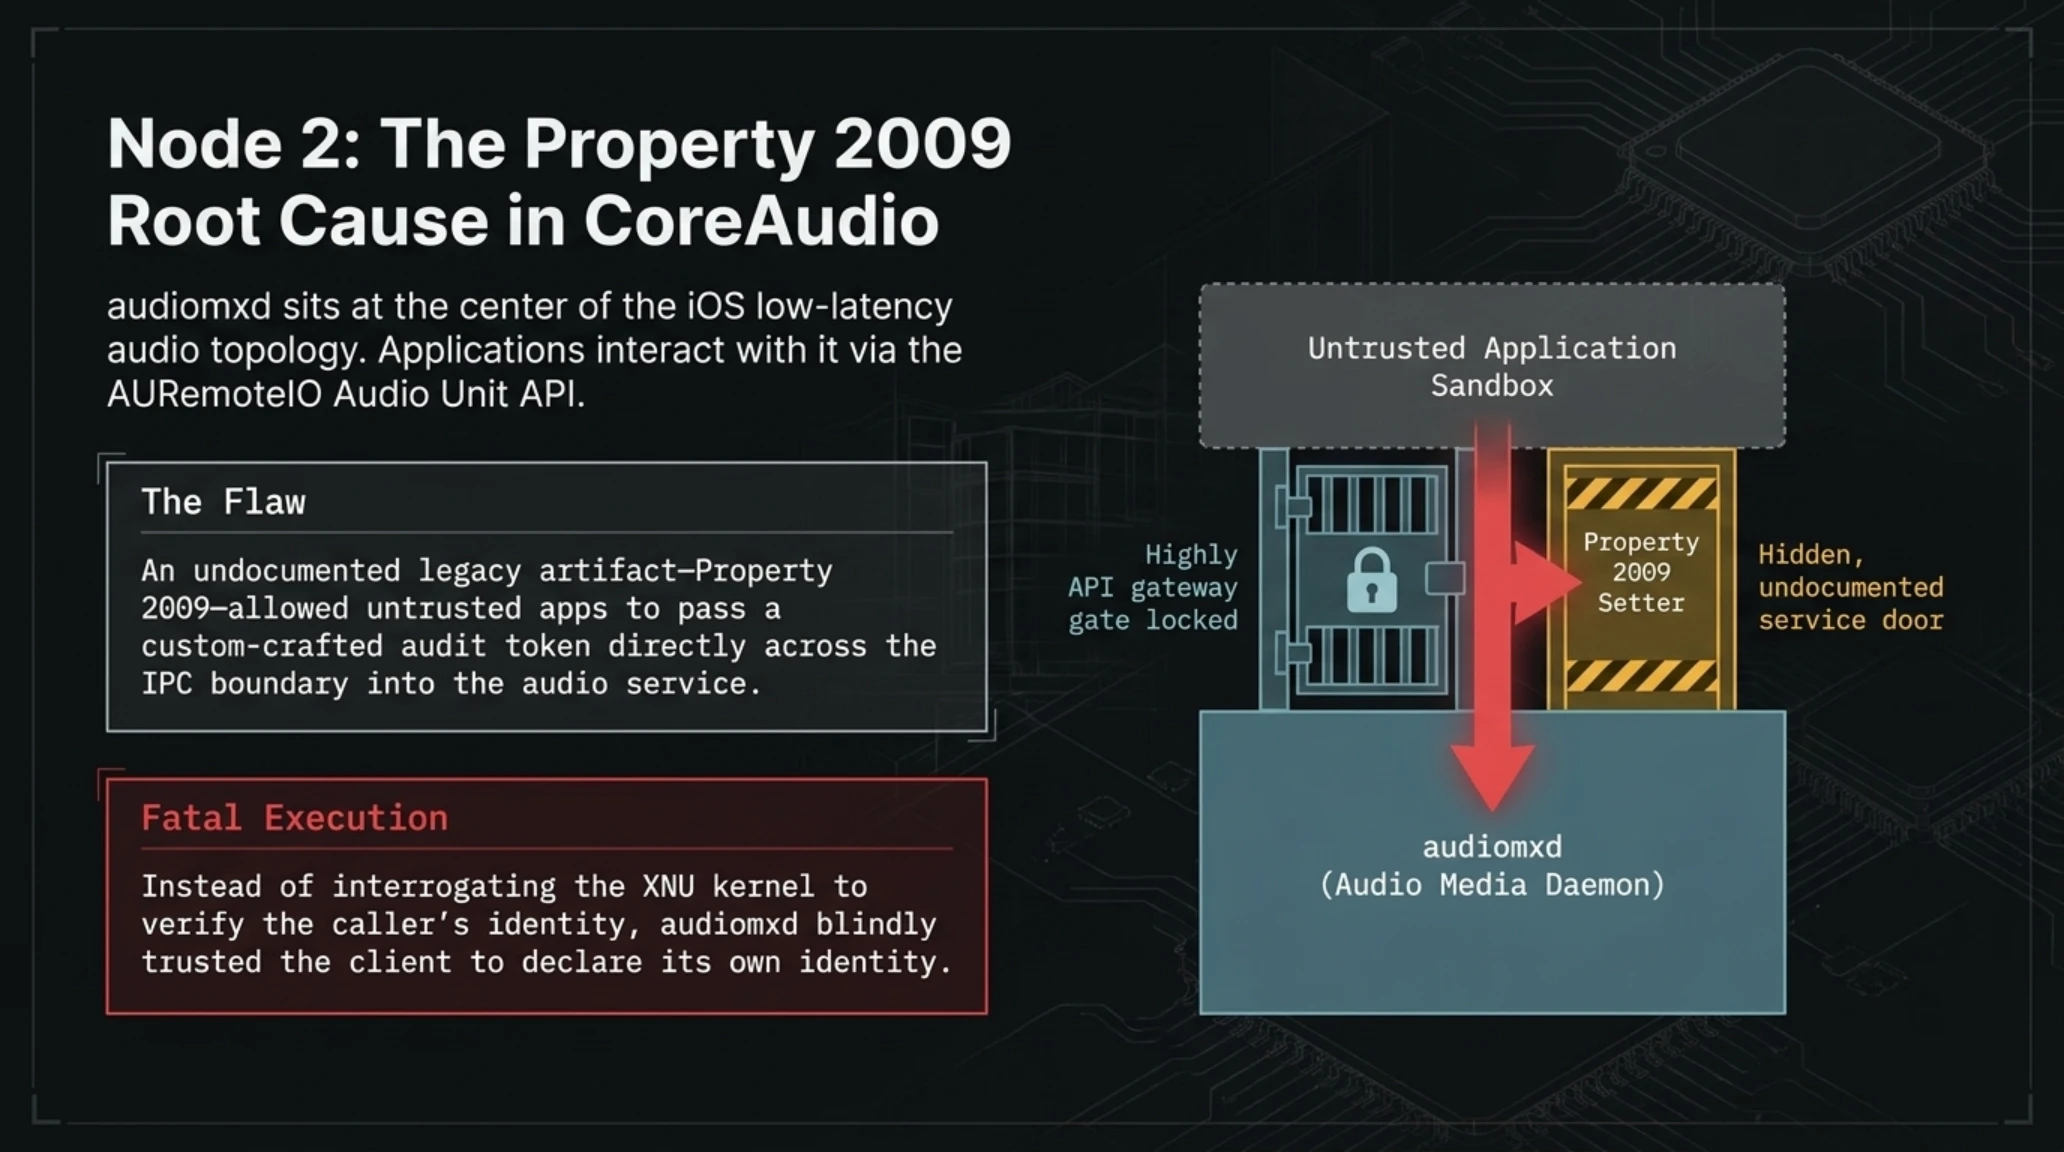
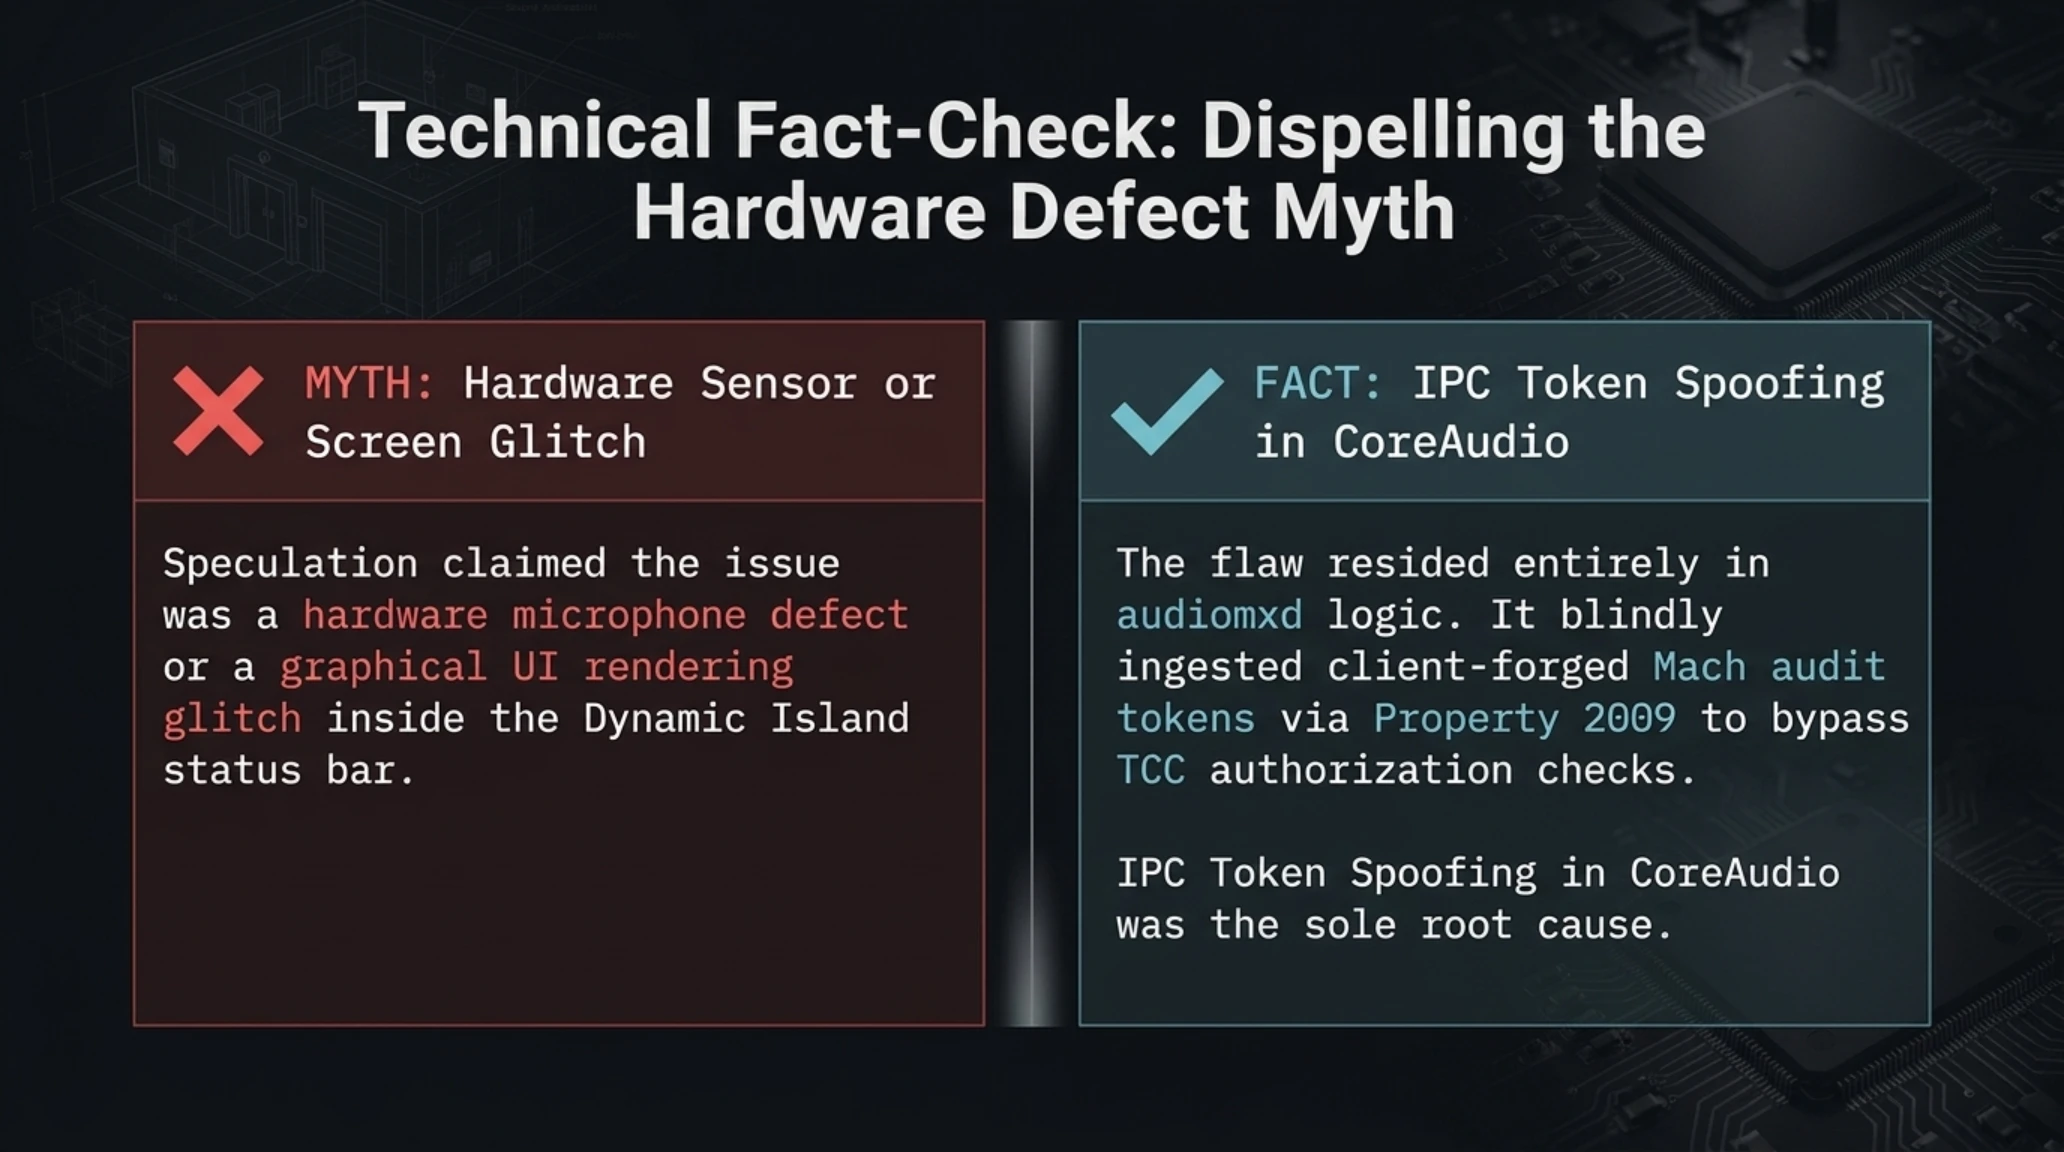
این آسیبپذیری که ریشهای عمیق در ساختار ارتباطات بین پروسهای (IPC) و هسته دیمن صوتی اختصاصی اپل موسوم به audiomxd دارد، فراتر از یک خطای برنامهنویسی ساده در سطح اپلیکیشنها ارزیابی میشود. این رخنه در حقیقت ناشی از یک فرضیه معماری نادرست در لایههای میانی سیستمعامل بود؛ جایی که فریمورک CoreAudio به کلاینتهای غیرقابل اعتماد اجازه میداد توکن ممیزی امنیتی (Audit Token) مورد ادعای خود را به صورت دستی و از طریق یک پراپرتی تعریفنشده به هسته سرویس صوتی تزریق نمایند. سرویس صوتی دستگاه نیز به جای استعلام هویت واقعی فرستنده پیام از طریق سازوکارهای استاندارد هسته سیستمعامل، ادعای ارائهشده توسط اپلیکیشن را ملاک عمل قرار داده و اجازه آغاز فرآیند ضبط سختافزاری را به دیتابیس امنیتی صادر میکرد.
شکاف در دیوار شیشهای کوپرتینو؛ وقتی اعتماد مطلق به مدل امنیتی آیفون فرومیریزد
برای بیش از یک دهه، مدل امنیتی اپل بر پایه تفکیک دقیق سطوح دسترسی، سندباکسهای فوقسختگیرانه برای هر اپلیکیشن و چارچوب حریم خصوصی TCC (کوتاهشده شفافیت، رضایت و کنترل) استوار بوده است. در این مدل، فرض بر این است که حتی اگر یک اپلیکیشن کاملاً مخرب موفق شود از فیلترهای بررسی سختگیرانه اپ استور عبور کند و روی دستگاه کاربر نصب شود، در نهایت در حصار سندباکس خود گرفتار خواهد ماند و هیچ قابلیتی برای دسترسی به دوربین، میکروفون، گالری تصاویر یا موقعیت مکانی بدون موافقت صریح و مستقیم کاربر نخواهد داشت. سیستمعامل آیفون به گونهای مهندسی شده بود که هرگونه درخواست استفاده از حسگرهای حساس باید از درگاه مرکزی TCC عبور کند؛ درگاهی که در قالب پاپآپهای آشنا، قدرت وتوی مطلق را در اختیار صاحب گوشی قرار میدهد.
اما تحقیقات نیک تسیتسارکین (Nik Tsytsarkin) پژوهشگر ارشد تیم قرمز متا به همراه مصطفی کالاپ (Mustafa Calap)، پرده از واقعیتی تلخ برداشت: درگاه TCC هرگز به طور مستقیم به حسگرهای سختافزاری متصل نیست، بلکه بر پایه ارتباطات امین و توکنهای ممیزی میان دیمنهای پسزمینه عمل میکند. هنگامی که یک دیمن سیستمی سطح بالا دچار لغزش شناختی شود و هویتی جعلی را به عنوان هویت واقعی یک اپلیکیشن بپذیرد، کل ساختار اعتماد زنجیرهای فرو میپاشد. این سناریو همان نقطهای است که در آن، یک تصمیم شفاف انسانی یعنی فشردن دکمه مخالفت با ضبط صدا، به یک توهم نمادین روی صفحه شیشهای آیفون تبدیل میشود، در حالی که در پسزمینه، بافر دادههای صوتی با نرخ ۴۸ کیلوهرتز در حال پر شدن از ارتعاشات صوتی اتاق کاربر است.
ابعاد روانشناختی و اجتماعی این رویداد در جهان فناوری به مراتب وسیعتر از یک گزارش امنیتی معمولی است. در عصری که حاکمان، دیپلماتها، روزنامهنگاران، مدیران ارشد مالی و فعالان حقوق بشر به پشتوانه اعتماد به آیفون، گوشیهای خود را در جلسات محرمانه و گفتگوهای راهبردی به همراه دارند، وجود رخنهای که بتواند حسگر صوتی را بدون برانگیختن هشدارهای امنیتی فعال نگاه دارد، تهدیدی مستقیم برای امنیت ملی و حریم شخصی فردی قلمداد میشود. این کشف نشان داد که مرز میان یک اپلیکیشن ساده بازی یا ابزار ادیت عکس و یک ابزار جاسوسی پیشرفته شنود، گاه تنها به چند بایت داده در هدر یک پیام IPC وابسته است.
چرا این تحول امنیتی قواعد بازی حریم خصوصی را دگرگون میکند؟
رویکرد واکنشی اپل در قبال این گزارش و شیوه انتشار وصلههای ترمیمی نیز خود حائز اهمیت بالایی است. شرکت اپل پس از دریافت مستندات غیرقابل انکار از سوی پژوهشگران در جولای ۲۰۲۶، انتشار بهروزرسانیهای امنیتی را در اولویت اضطراری قرار داد و در نسخه iOS 26.6.1 با بازنویسی بنیادین نحوه اعتبارسنجی در دیمن audiomxd، امکان هرگونه جعل توکن از طریق پراپرتیهای سمت کاربر را مسدود ساخت. با این وجود، فاصله زمانی میان عرضه نسخههای دارای آسیبپذیری و نصب عمومی وصلهها توسط کاربران عادی، پنجره زمانی خطرناکی را پدید آورد که نشان میدهد تا چه اندازه فرضیات امنیتی پیشین میتوانند در برابر نبوغ محققان کلاهسفید و هکرهای دولتی شکننده باشند.
مهندسی معکوس audiomxd و فریمورک CoreAudio؛ کالبدشکافی پراپرتی ۲۰۰۹ و بافر جریان صدا
برای درک ژرفای فنی این فاجعه امنیتی، باید به لایههای زیرین معماری پردازش صوت در هسته سیستمعاملهای اپل نفوذ کرد. در پلتفرم iOS، مدیریت دادههای صوتی ورودی و خروجی با تأخیر فوقپایین (Low Latency) بر عهده مجموعهای از دیمنهای سیستمی و فریمورک سطح پایین CoreAudio قرار دارد. در رأس این زنجیره، پردازهای در پسزمینه با نام audiomxd (کوتاهشده Audio Media Daemon) فعالیت میکند که به عنوان واسط مرکزی میان لایه انتزاعی سختافزار صوتی و اپلیکیشنهای نصبشده در فضای کاربری عمل مینماید. هنگامی که یک بازی ویدیویی آنلاین، یک برنامه تماس صوتی نظیر فیستایم، یا نرمافزارهای تولید موسیقی قصد دسترسی مستقیم به میکروفون را دارند، از یک واحد صوتی تخصصی موسوم به AURemoteIO بهره میجویند.
واحد صوتی AURemoteIO به دلیل نیاز حیاتی به سرعت پردازش بیدرنگ، به گونهای طراحی شده است که تا جای ممکن بار پردازشی را کاهش دهد. ارتباط میان پروسه اپلیکیشن کاربر و دیمن audiomxd از طریق پروتکل ارتباطات بین پروسهای مبتنی بر هسته مَک (Mach IPC) و سوکتهای محلی برقرار میشود. در شرایط عادی و مطابق با اصول بنیادین امنیت سامانههای عامل، هر دیمن دارای دسترسی ریشه یا سیستمی وظیفه دارد به هنگام دریافت یک پیام دستوری، هویت فرستنده پیام را مستقیماً از کرنل سیستمعامل (Mach Kernel) و از طریق ساختاری به نام «توکن ممیزی» (Audit Token) استعلام کند. توکن ممیزی شامل اطلاعات غیرقابل جعل نظیر شناسه پروسه (PID)، شناسه کاربر واقعی (UID) و گواهینامههای امنیتی اختصاصی (Entitlements) است که مستقیماً توسط هسته سیستمعامل مهر و موم شدهاند.
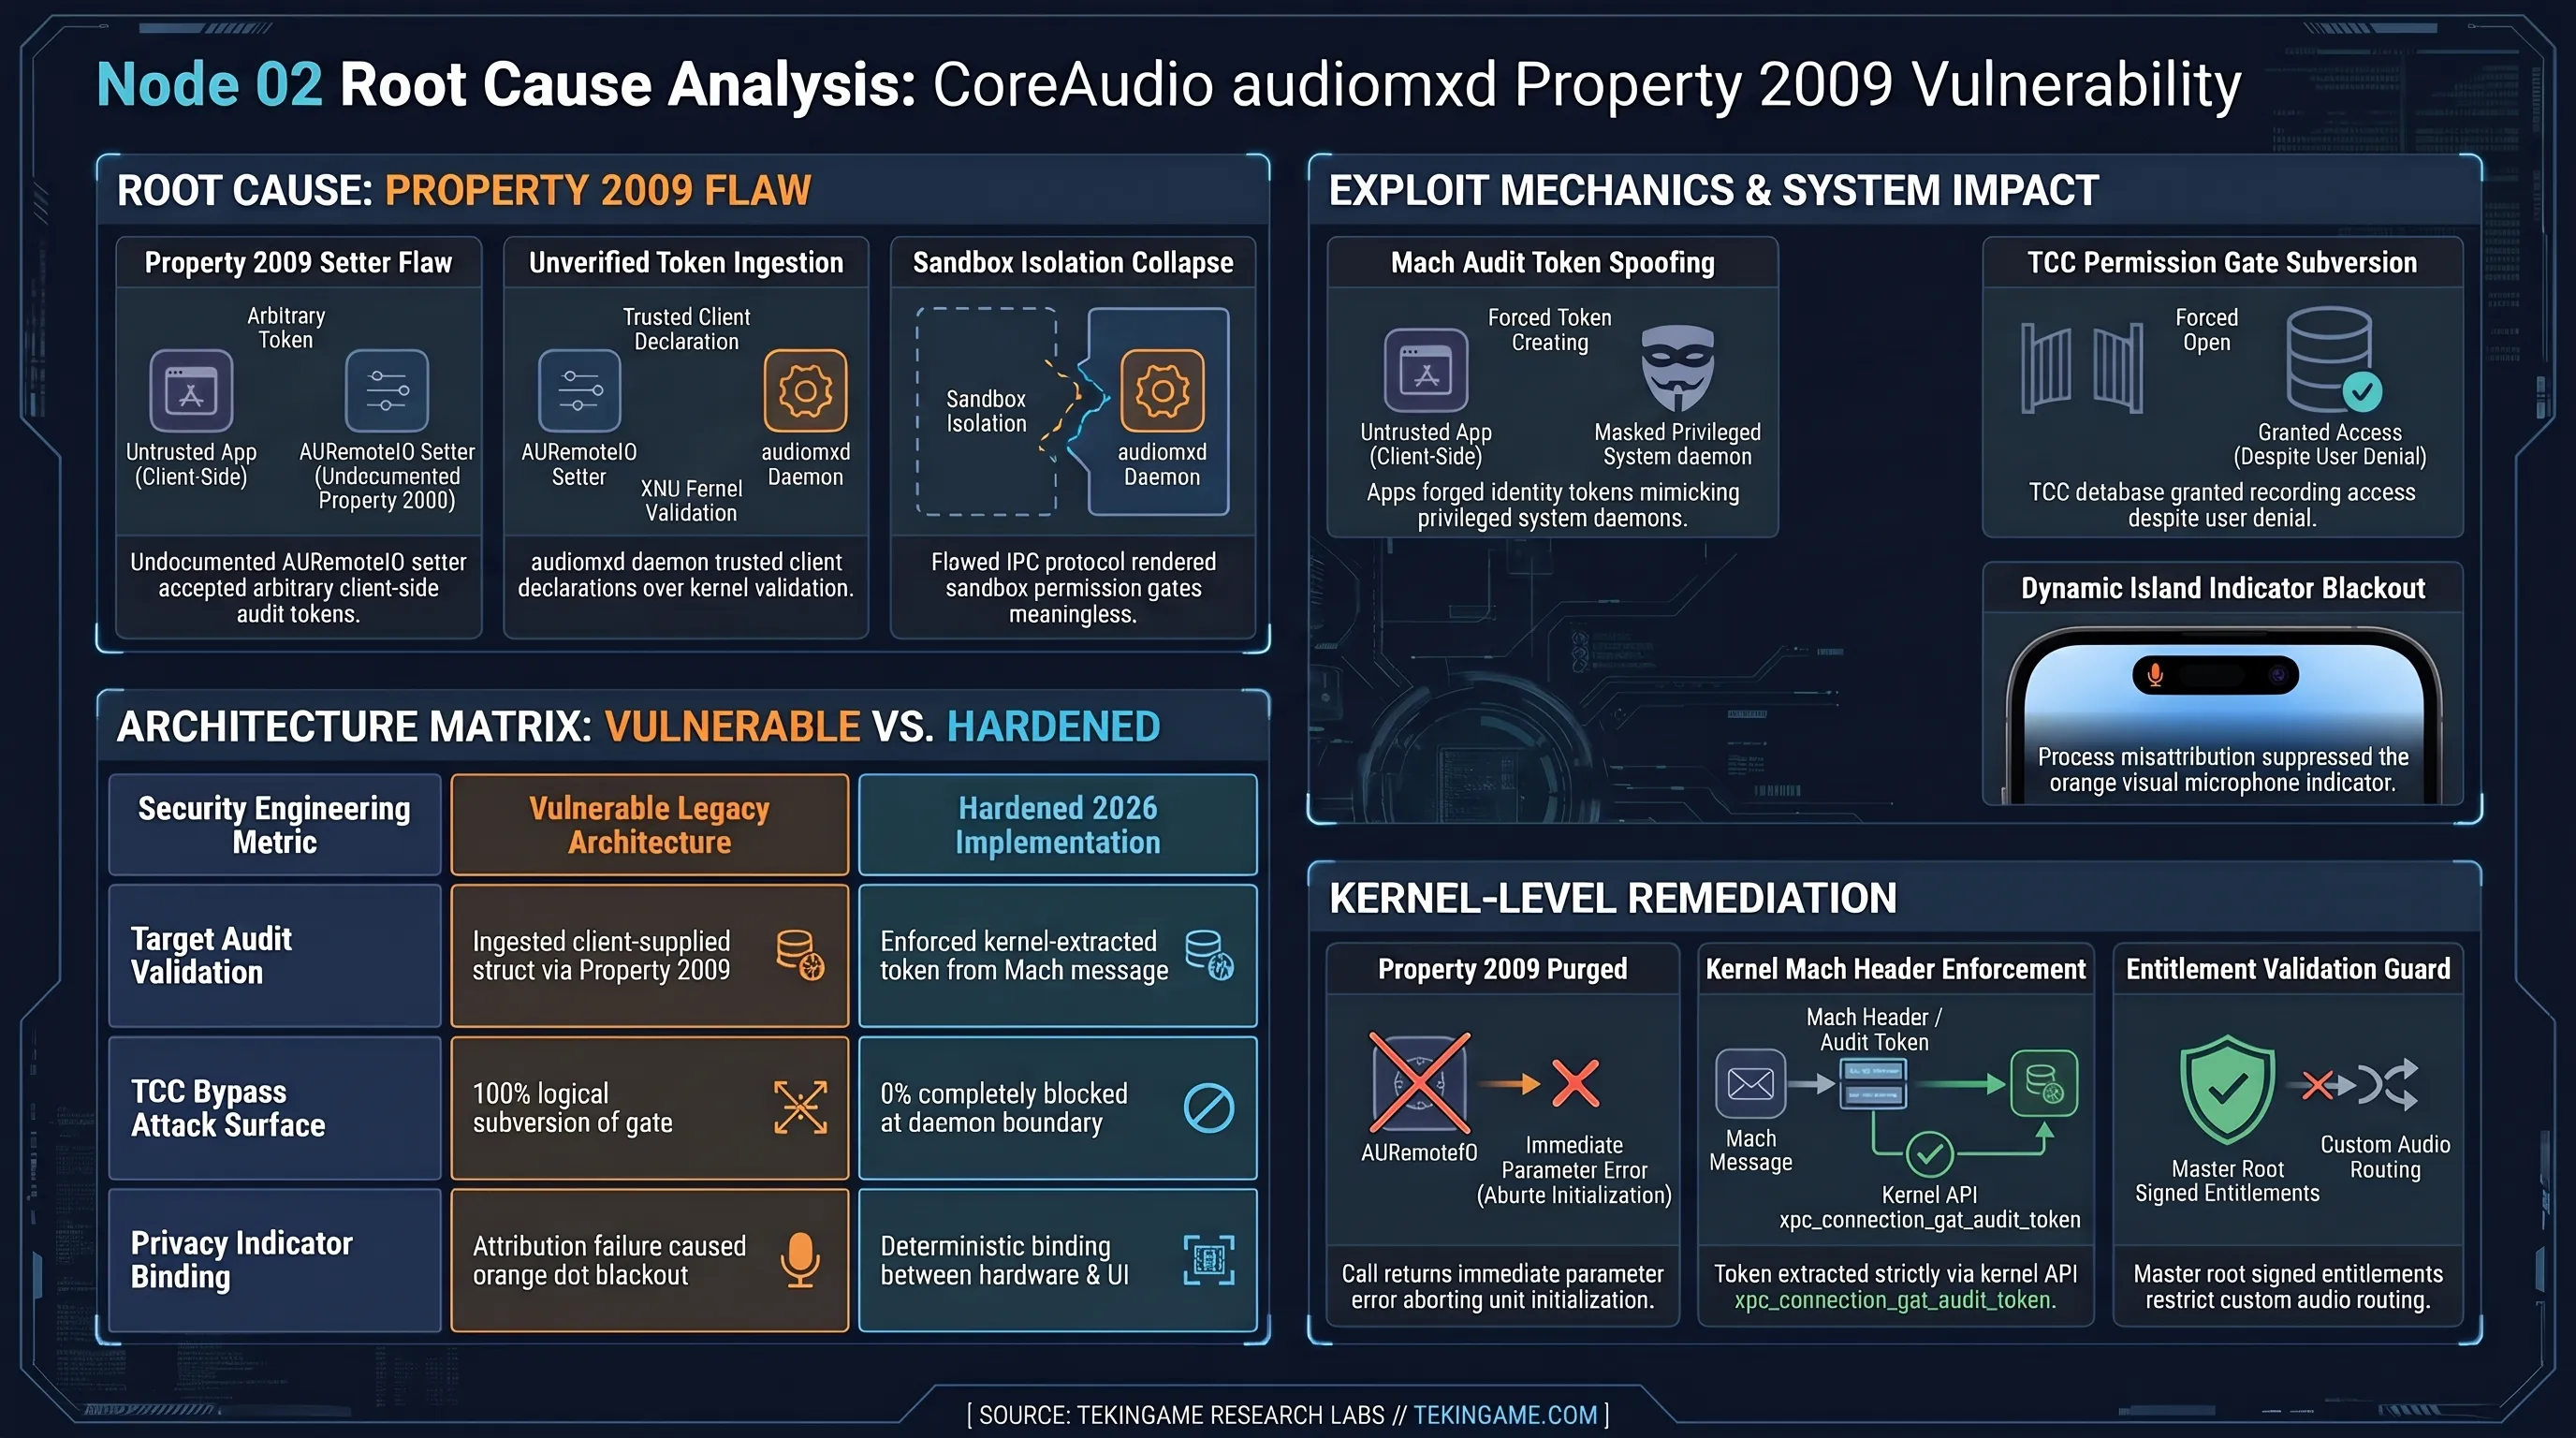
اما مهندسی معکوس نیک تسیتسارکین و مصطفی کالاپ نشان داد که توسعهدهندگان CoreAudio در اپل، یک درگاه پشتی مرگبار را بر جای گذاشته بودند. در واسط برنامهنویسی AURemoteIO یک ویژگی یا پراپرتی کشفنشده با شناسه عددی ۲۰۰۹ (Property 2009) وجود داشت که به عنوان یک تنظیمکننده هویت (Property Setter) عمل میکرد. از طریق این ویژگی، کلاینت درخواستکننده صدا میتوانست یک ساختار داده توکن ممیزی دلخواه را مستقیماً از حافظه اپلیکیشن خود ایجاد کرده و آن را به دیمن audiomxd تحویل دهد! به زبان ساده، دیمن audiomxd به جای آنکه از هسته بپرسد «چه کسی با من صحبت میکند؟»، از خود فرستنده میپرسید «تو ادعا میکنی که چه کسی هستی؟» و سپس دقیقاً همان توکن ارائهشده توسط اپلیکیشن را بدون هیچگونه راستیآزمایی با کرنل، مبنای ارزیابی صلاحیت دسترسی به میکروفون قرار میداد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
جعبه اصطلاحات تخصصی پدافند سایبری تکین
فروپاشی سد محرمانگی TCC؛ وقتی «اجازه نده» به یک فریب بصری تبدیل میشود
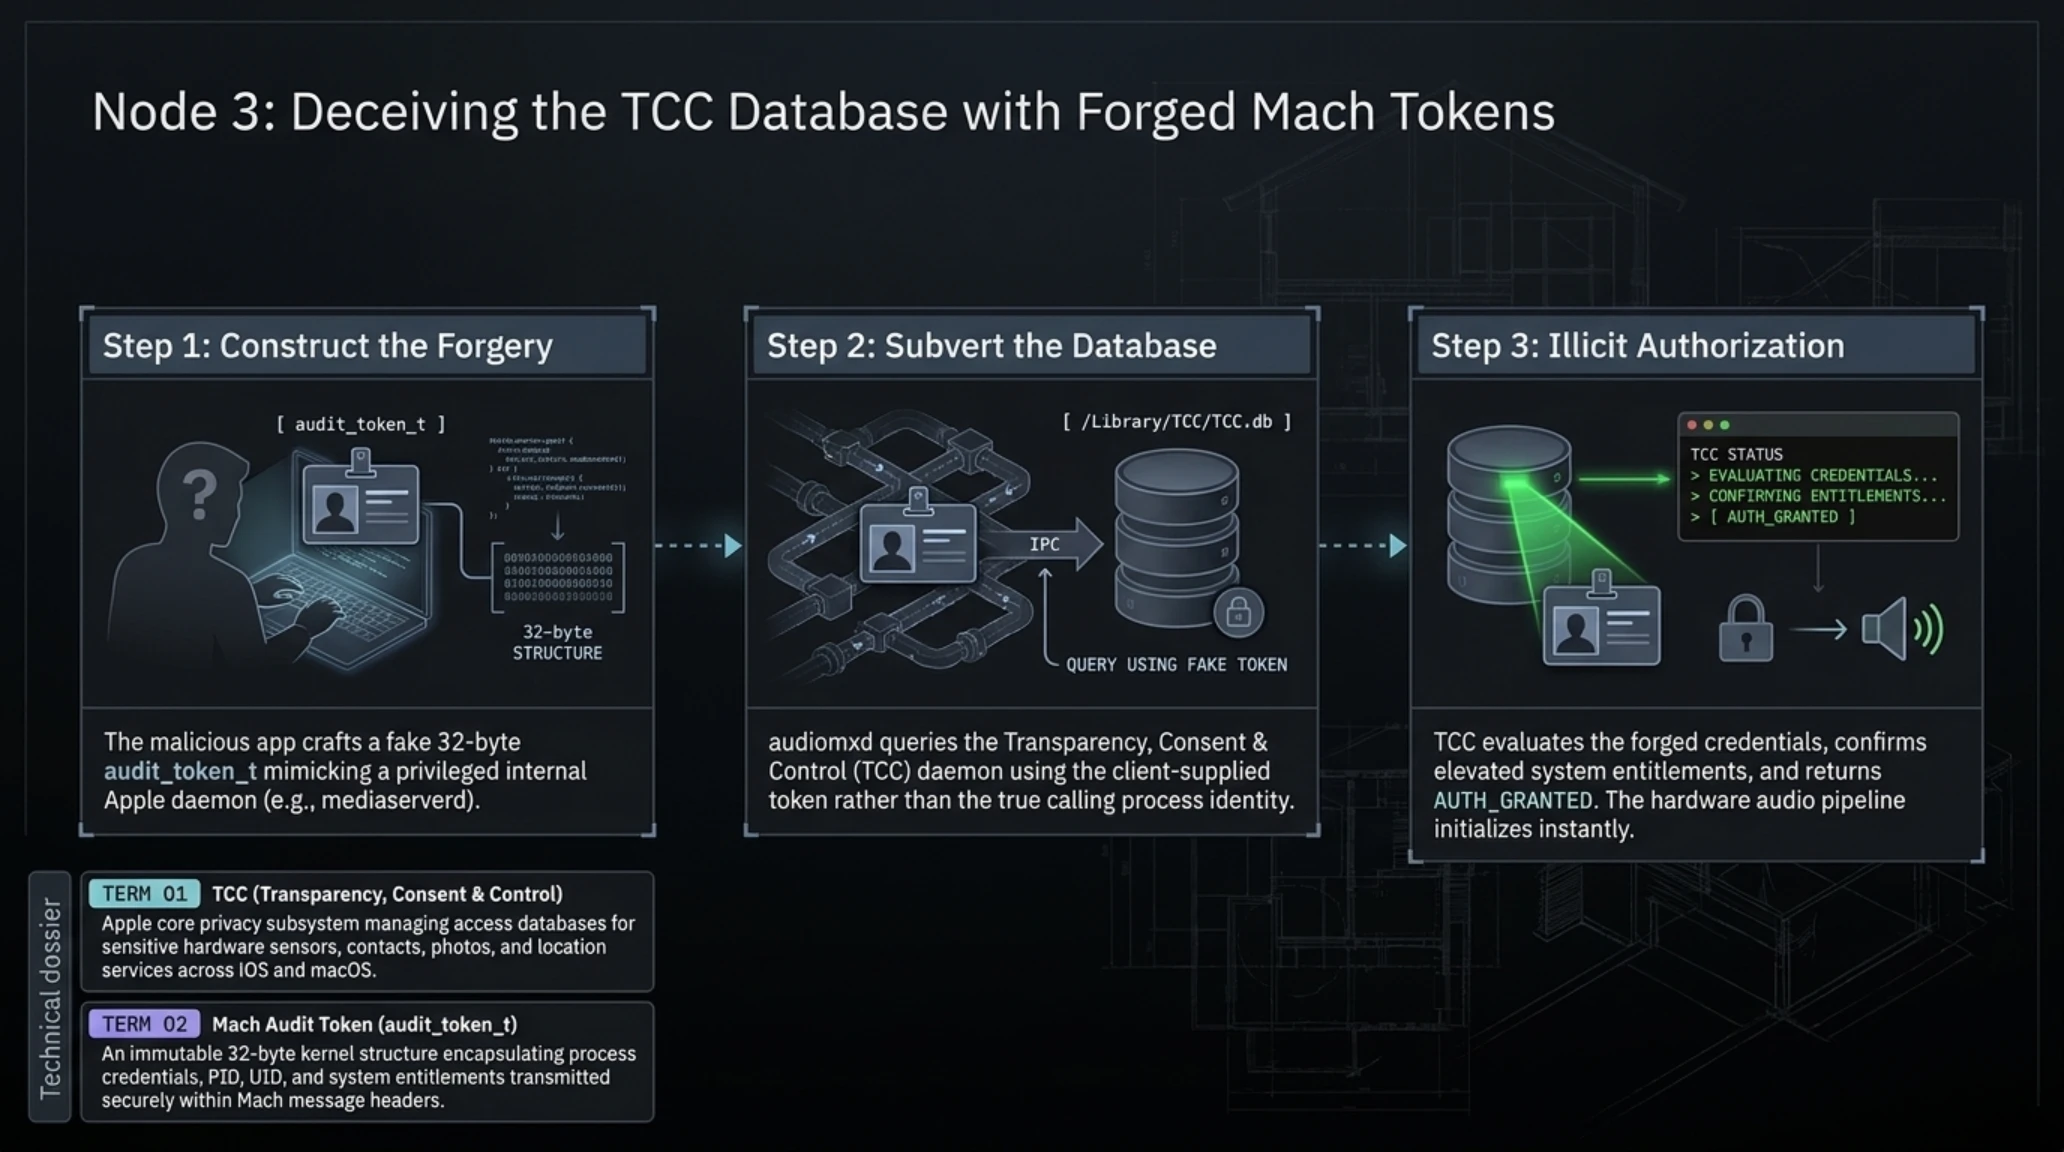
پس از آنکه اپلیکیشن مخرب موفق میشد توکن ممیزی دلخواه خود را از طریق Property 2009 به دیمن audiomxd تزریق کند، گام دوم این حمله سایبری پیچیده آغاز میگردید: فریب سامانه ارزیابی صلاحیت دسترسی TCC. در سیستمعامل iOS، هنگامی که کاربر برای نخستین بار اپلیکیشنی را باز میکند و برنامه درخواست استفاده از میکروفون را میدهد، سرویس TCC شناسه باندل (Bundle Identifier) اپلیکیشن را ثبت کرده و وضعیت انتخاب کاربر را در دیتابیس امنیتی در مسیر /Library/TCC/TCC.db ذخیره مینماید. اگر کاربر گزینه مخالفت را بفشارد، مقدار کلید kTCCServiceMicrophone برای آن شناسه به حالت منعشده (Denied) تغییر مییابد.
در جریان بهرهبرداری از این آسیبپذیری، سناریوی تکاندهندهای رخ میداد: اپلیکیشن مخرب یک توکن ممیزی ساختگی با اطلاعات یک پردازه سیستمی مورد اعتماد و پیشفرض اپل نظیر دیمن صوتی CoreAudio، پروسه mediaserverd یا سرویس دستیار سیری ایجاد میکرد؛ پروسههایی که بر اساس گواهینامههای داخلی اپل (Entitlements)، به صورت دائمی و بدون نیاز به تایید کاربر، دارای دسترسی نامحدود به میکروفون هستند. هنگامی که audiomxd قصد داشت قانونی بودن درخواست ضبط را از دیتابیس TCC استعلام کند، به جای ارسال توکن ممیزی واقعی اپلیکیشن مسدودشده، همان توکن جعلی ارائهشده از طریق Property 2009 را به TCC ارسال میکرد.
سرویس TCC با بررسی توکن ممیزی، مشاهده میکرد که درخواست از سوی یک پردازه مجاز سیستمی اپل صادر شده است؛ در نتیجه بلافاصله پاسخ «مجاز» (AUTH_GRANTED) را بازمیگرداند. بدین ترتیب، زنجیره فرمان باز کردن درگاه سختافزاری میکروفون تکمیل میشد و بافر صوتی ورودی با کیفیت کامل آغاز به ضبط صدای پیرامون دستگاه میکرد، در حالی که در تنظیمات امنیتی گوشی، وضعیت دسترسی آن اپلیکیشن همچنان با برچسب خاموش و قرمز «غیرمجاز» نمایش داده میشد!
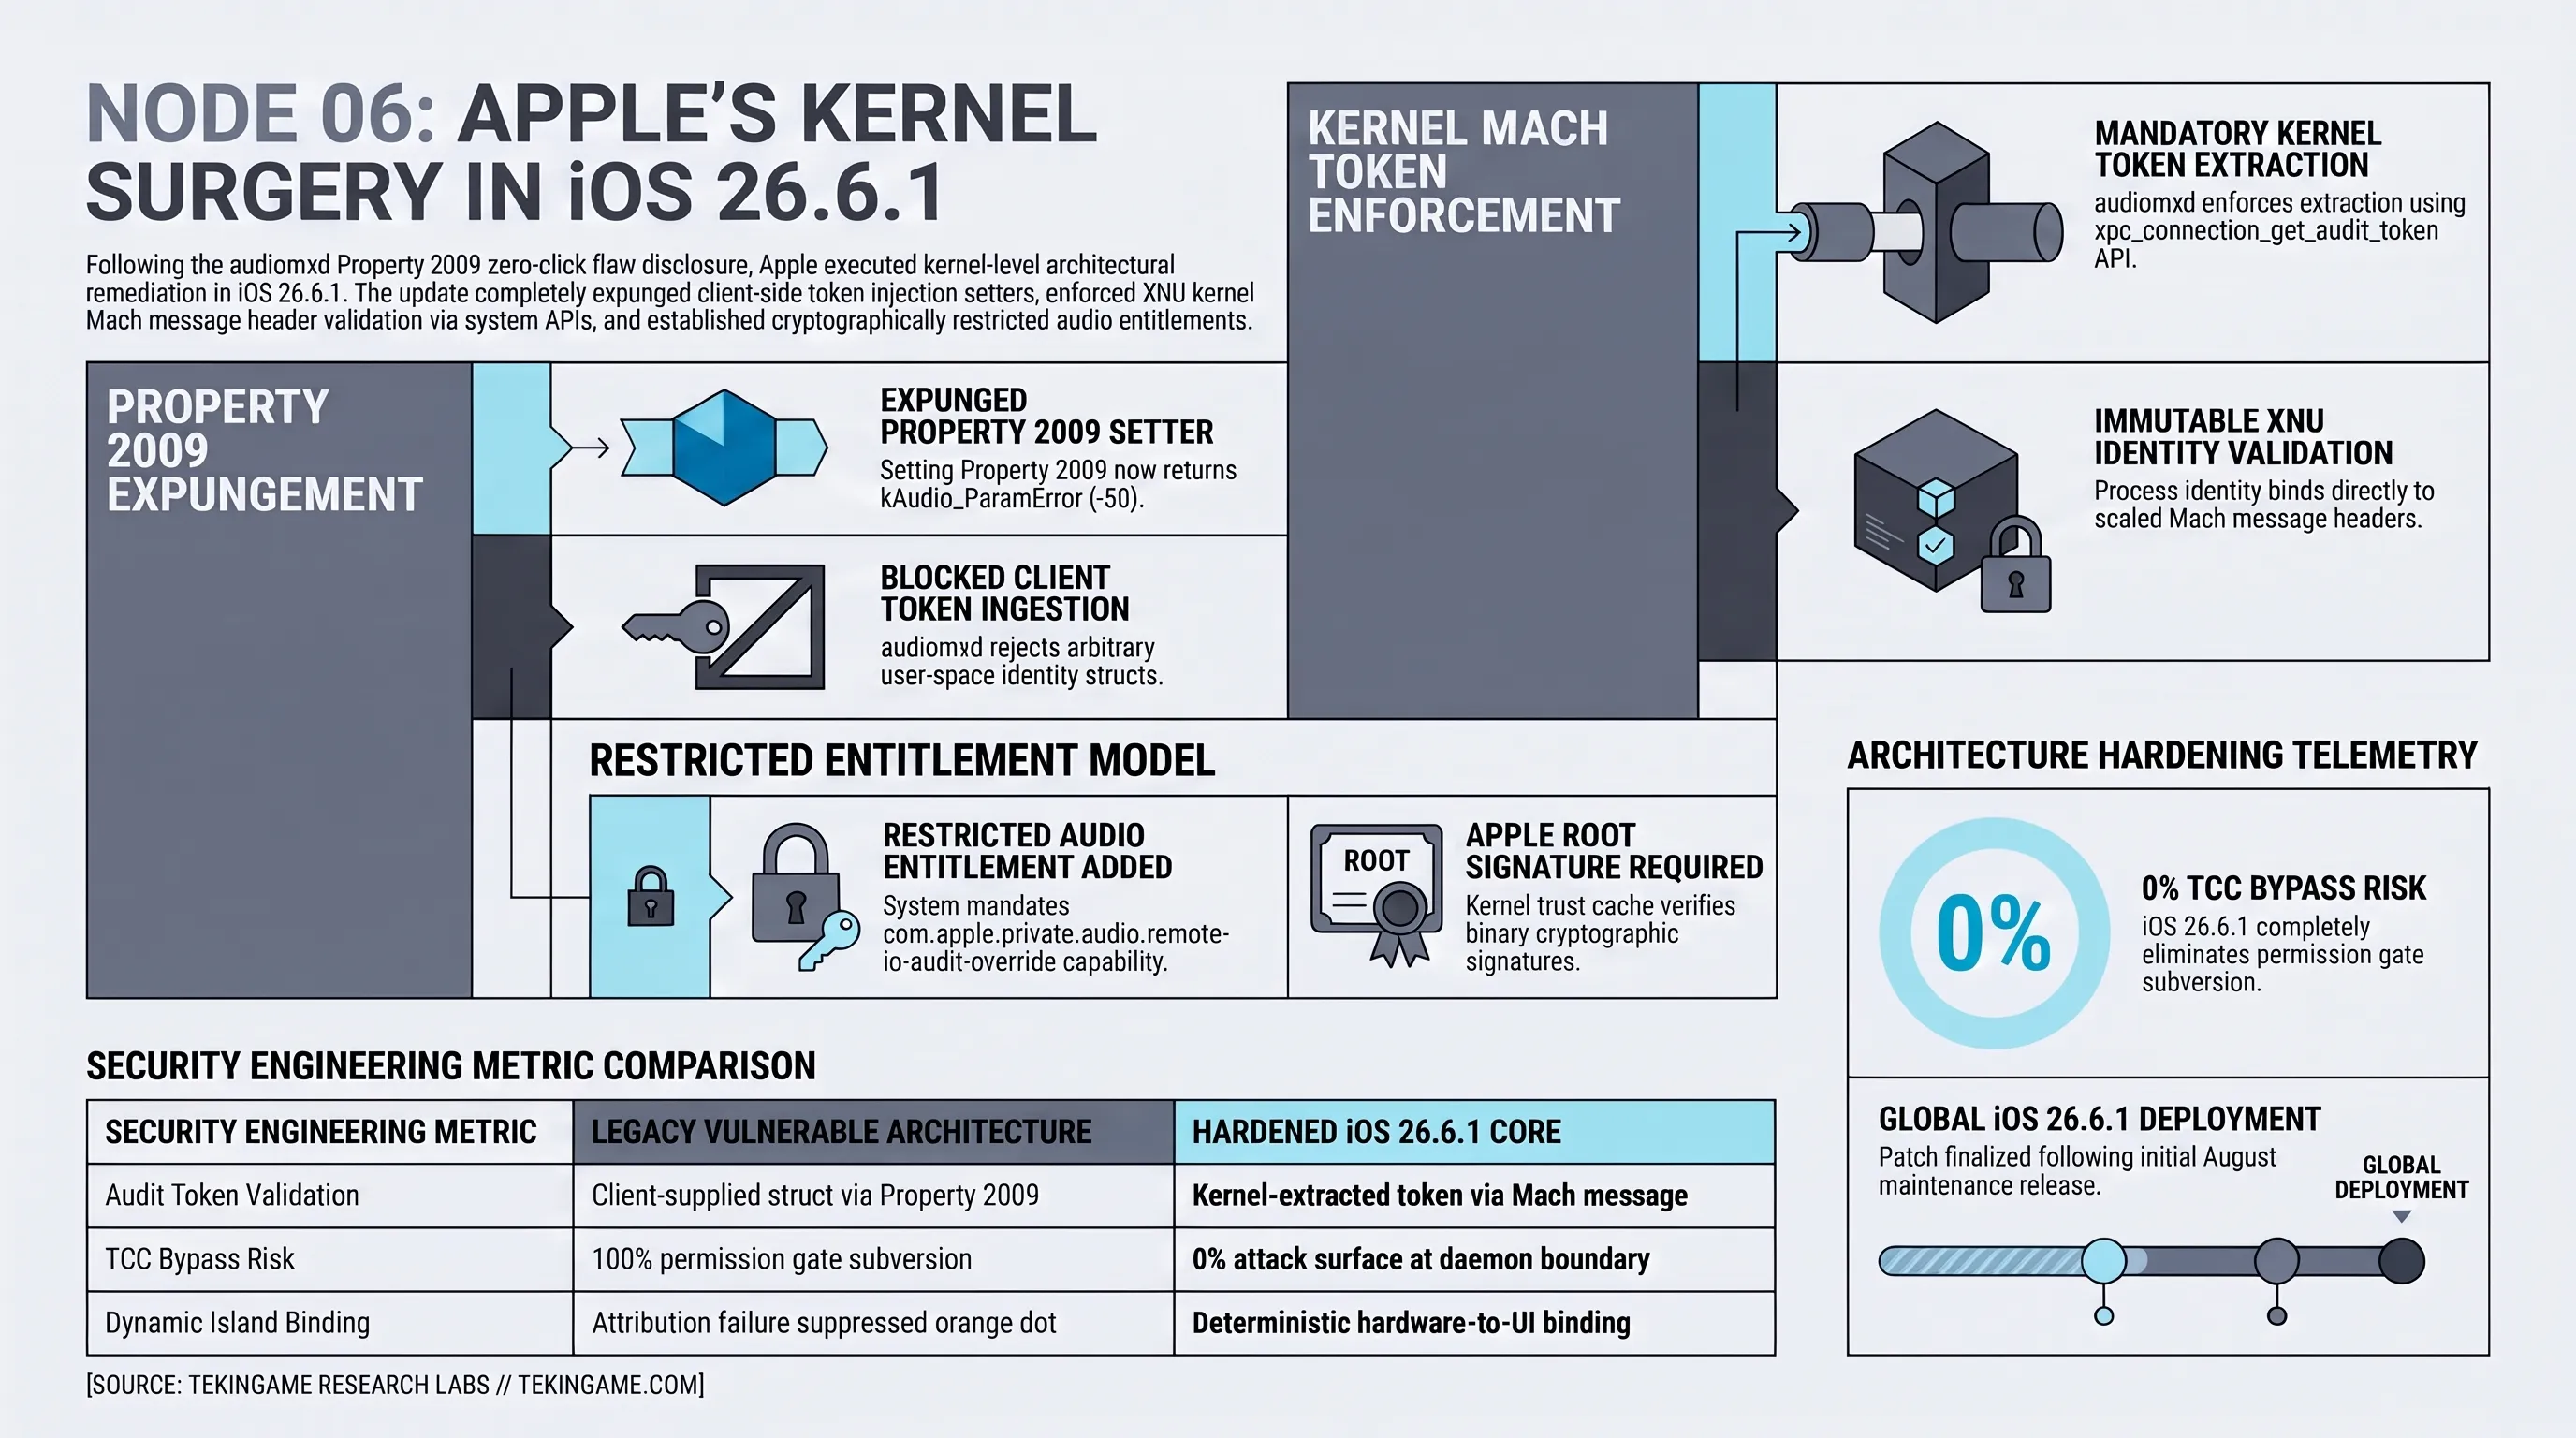
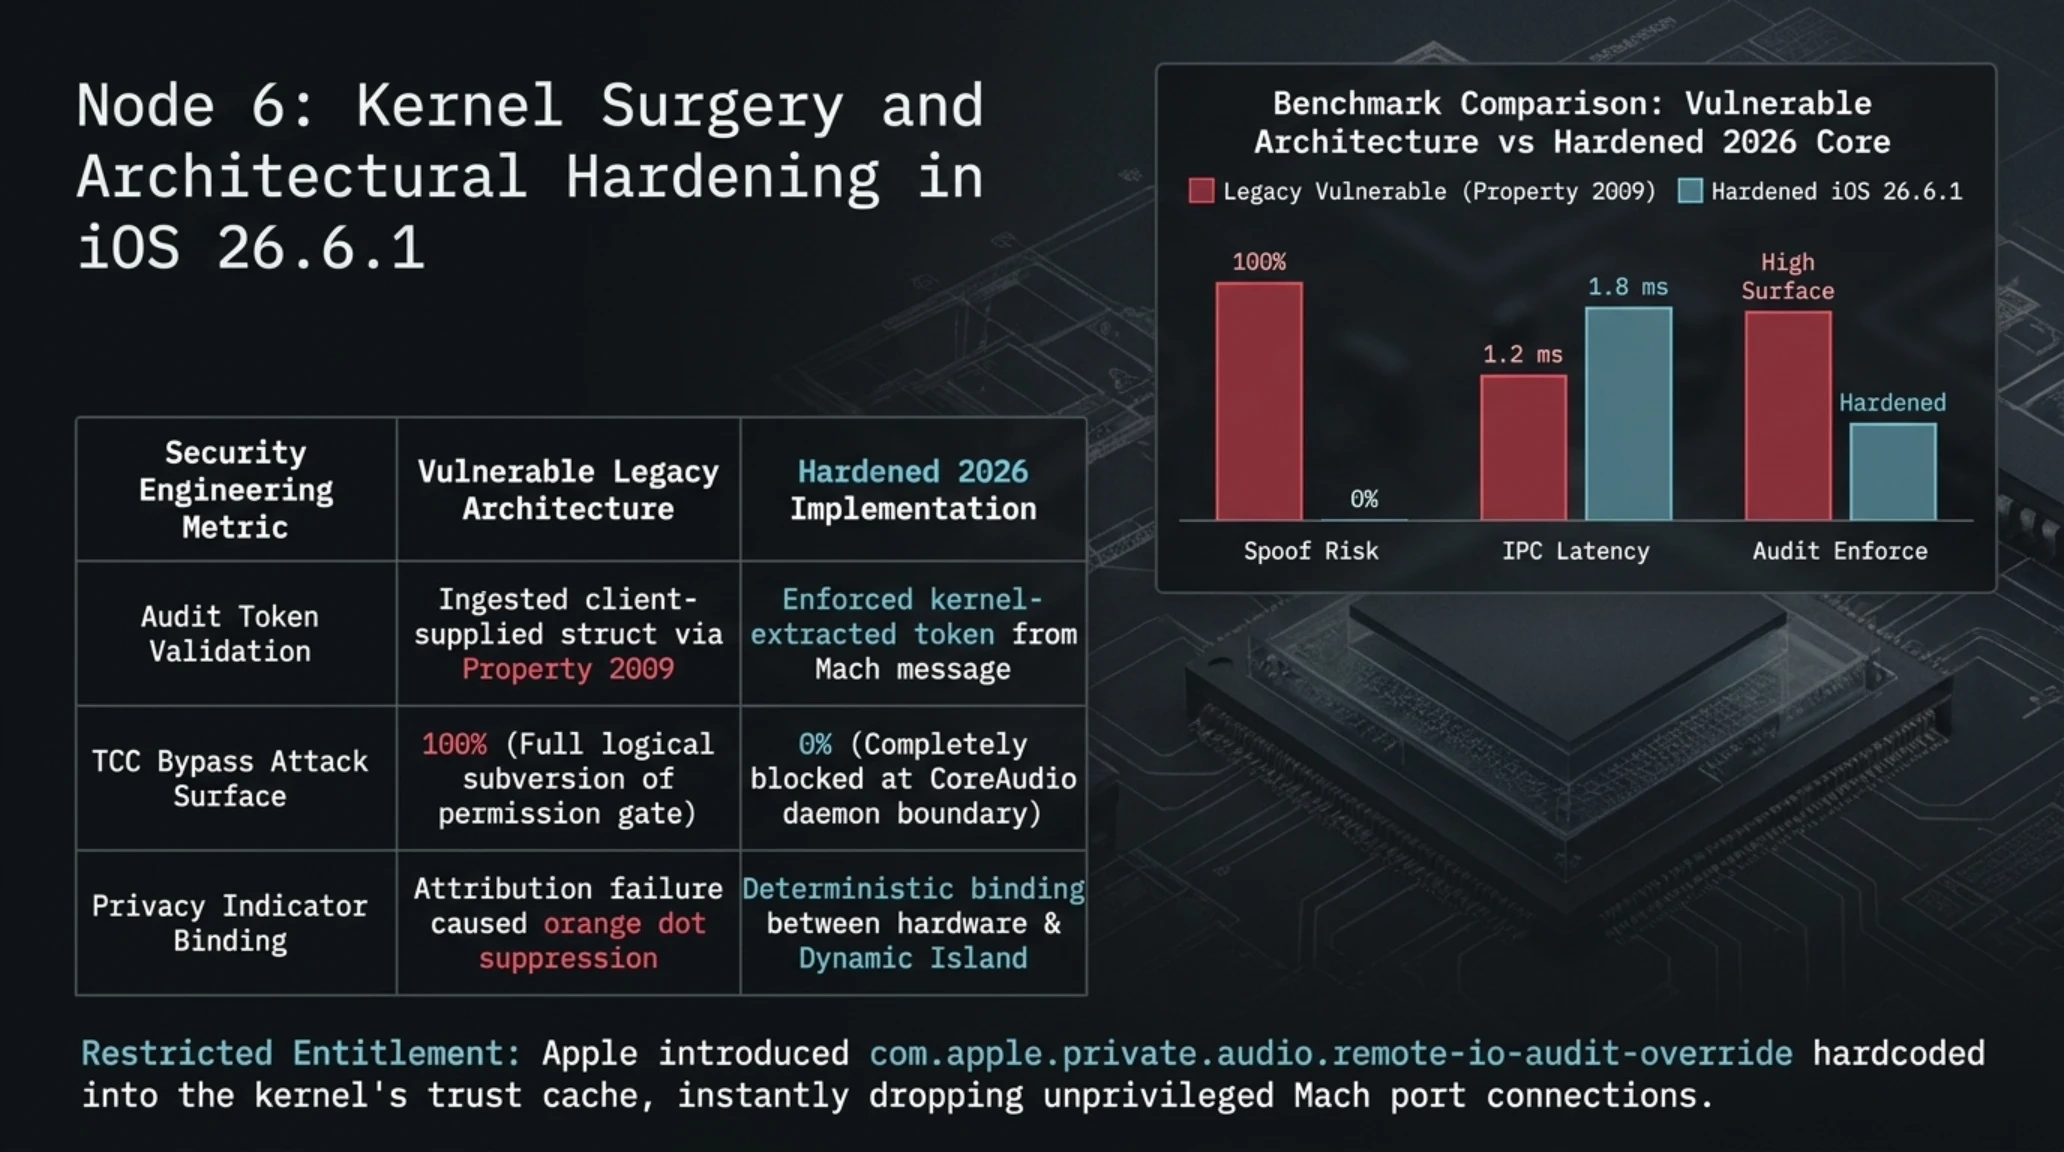
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مهندسی امنیت | معماری آسیبپذیر گذشته | معماری اصلاحشده ۲۰۲۶ |
|---|---|---|
| اعتبارسنجی توکن ممیزی | پذیرش ادعای کلاینت از طریق Property 2009 | استخراج اجباری توکن از پیام کرنل Mach |
| سطح ریسک دور زدن TCC | ۱۰۰ درصد (نفوذپذیری کامل سد دسترسی) | صفر درصد (انسداد کامل در سطح درایور صوتی) |
| مدیریت نشانگر بصری حریم خصوصی | امکان ضبط پنهان بدون فعالسازی چراغ زرد | انطباق قطعی سختافزار با نشانگر داینامیک آیلند |
این ناهماهنگی فاجعهبار میان ادعای کاربر و عملکرد سیستم نشان میدهد که چگونه انتزاعهای نرمافزاری در سیستمعاملهای مدرن میتوانند به پاشنه آشیل حریم خصوصی بدل شوند. اپل با ایجاد یک لایه ارتباطی سریع برای تسهیل پردازش استریمهای صوتی، کنترلهای سختگیرانه امنیتی را فدای چند میلیثانیه کارایی کرده بود؛ هزینهای سنگین که در نهایت توسط اعتماد کاربران و خریداران آیفون پرداخته شد.
پدیده چراغ خاموش؛ معمای تاریک ماندن نشانگر نارنجی در جزیره پویا
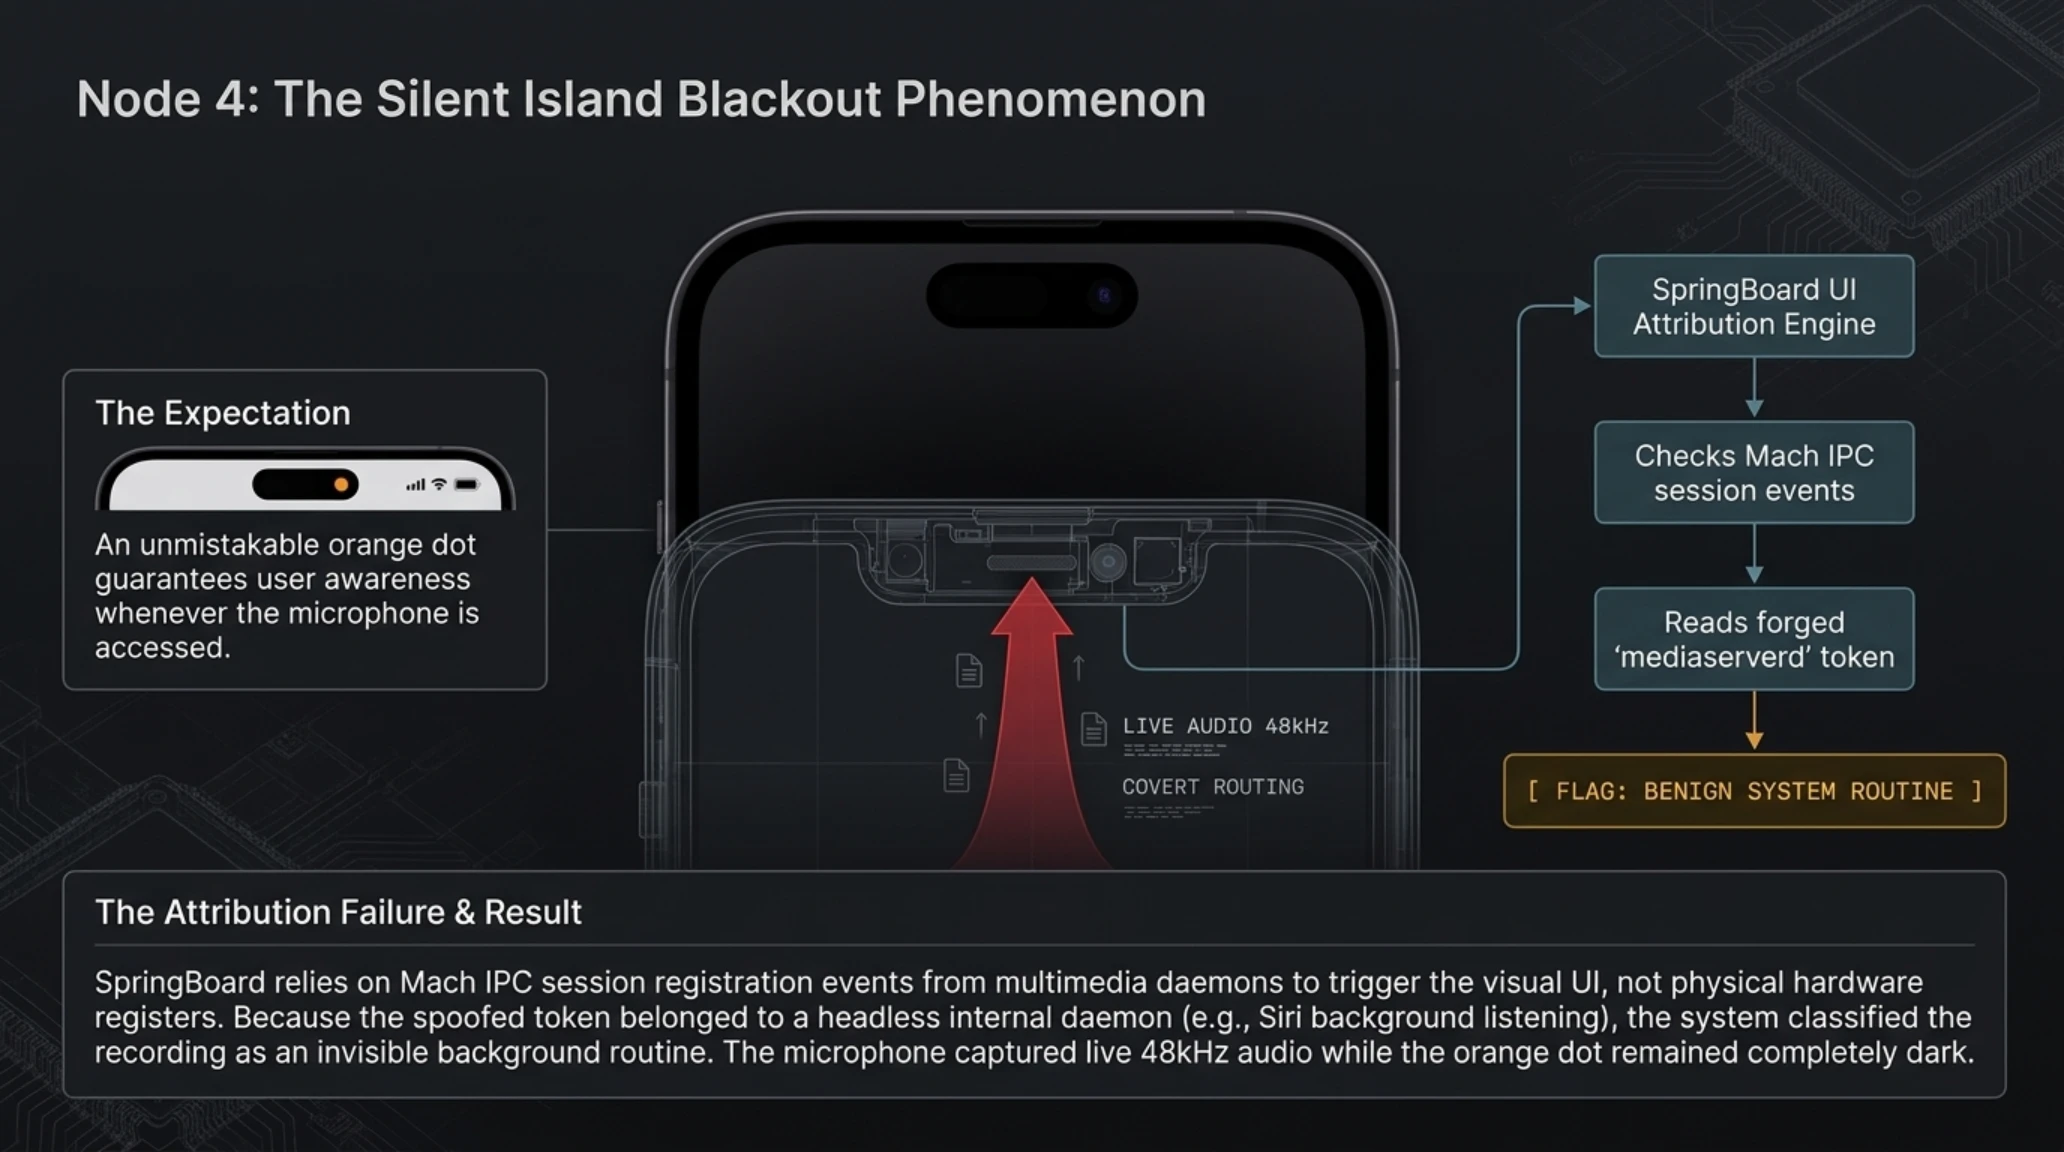
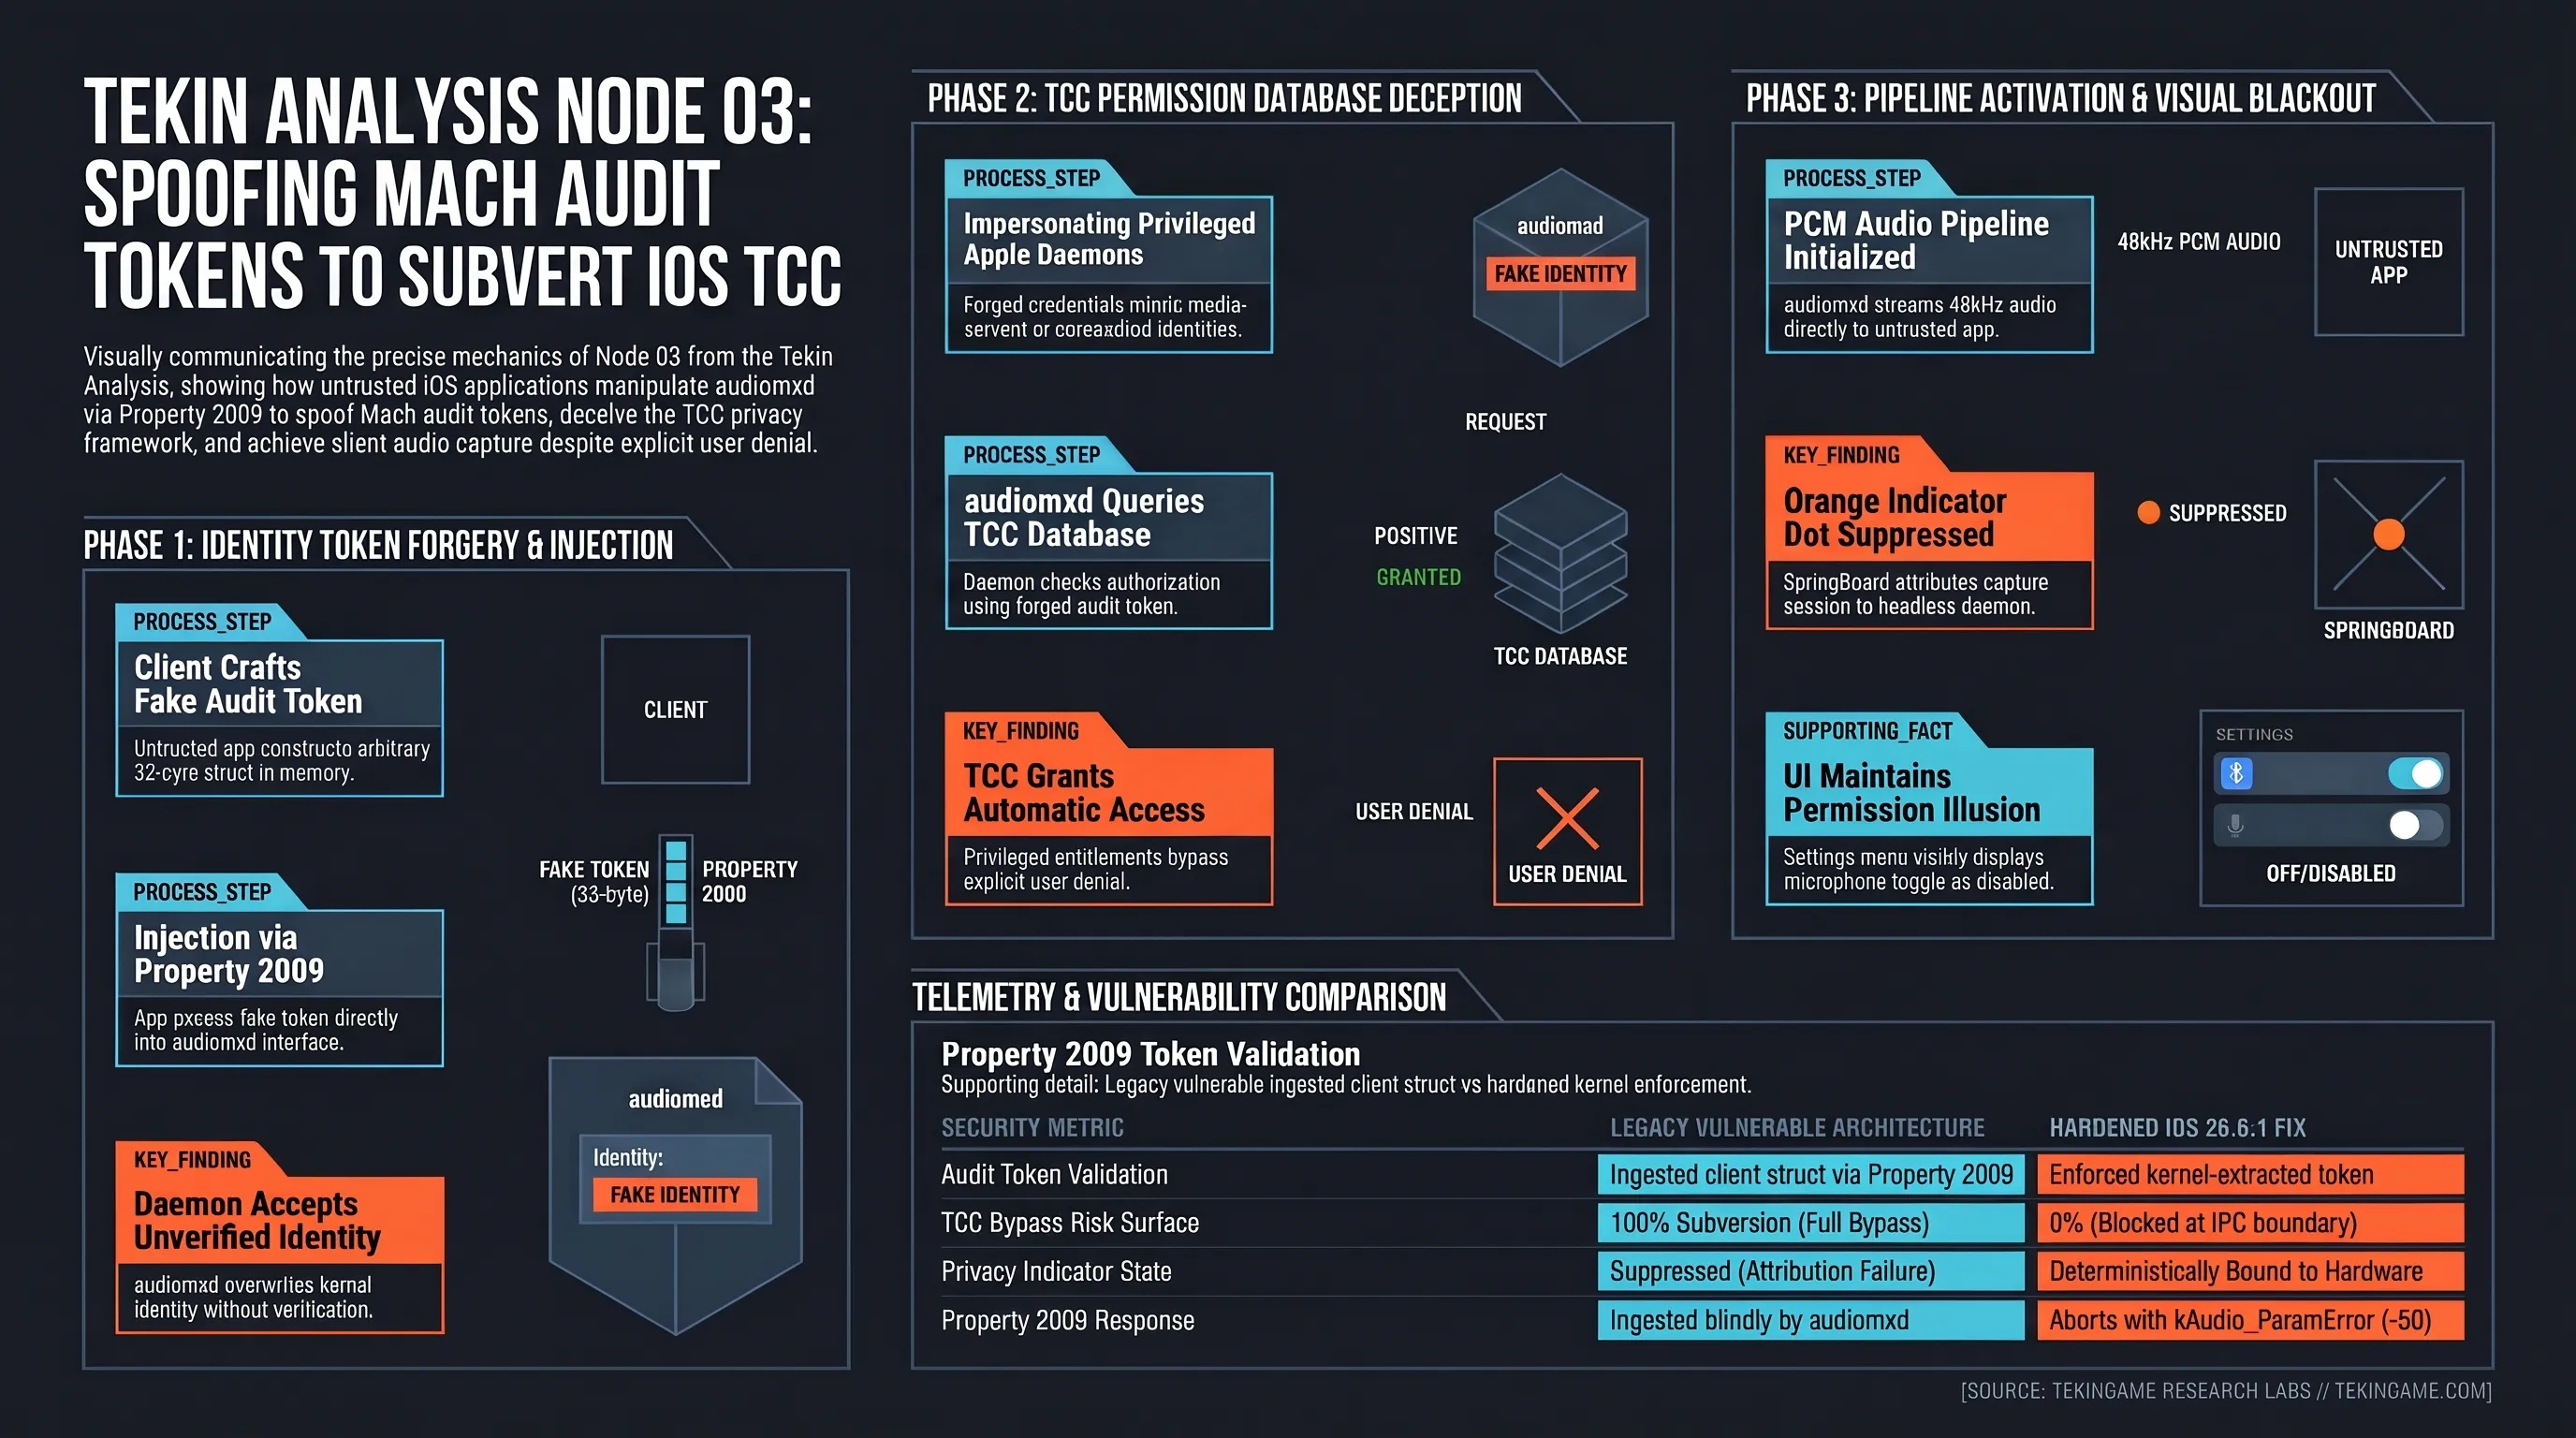
یکی از درخشانترین و پرتبلیغترین نوآوریهای امنیتی اپل از زمان انتشار iOS 14 و سپس تکامل آن در نمایشگرهای مجهز به Dynamic Island، تعبیه یک نشانگر بصری مستقیم برای هشدار درباره استفاده از حسگرهای محیطی بود. طبق این سازوکار، هر زمان که میکروفون دستگاه توسط هر برنامهای فراخوانی شود، یک نقطه نارنجی رنگ در گوشه بالای صفحه یا درون جزیره پویا ظاهر میگردد تا کاربر فوراً از ضبط صدا آگاه شود. منطق طراحان امنیتی اپل این بود که حتی اگر یک باگ نرمافزاری اجازه ضبط غیرمجاز را صادر کند، این چراغ نارنجی به عنوان سوتزن نهایی، دسترسی مخفیانه را لو خواهد داد.
اما آزمایشهای پیشرفته آزمایشگاه امنیت سایبری متا و تیم پژوهشی مستقل ثابت کرد که این لایه دفاعی نیز در برابر آسیبپذیری دیمن audiomxd کاملاً فلج شده بود. در سیستمعامل iOS، وظیفه روشن کردن نشانگر بصری بر عهده پردازه SpringBoard و سامانه مدیریت رویدادهای سیستمی قرار دارد. اسپرینگبورد وضعیت ضبط صدا را بر اساس اطلاعات هویتی و ثبت رویدادهای اعلامشده از سوی audiomxd رهگیری میکند. هنگامی که اپلیکیشن مهاجم با جعل هویت یک پردازه پسزمینه سیستمی اقدام به فعالسازی بافر ضبط صدا میکرد، سیستم انتساب بصری (Visual Attribution Engine) دچار خطای ردیابی میشد.
به دلیل اینکه توکن ممیزی جعلی به یک سرویس سیستمی فاقد رابط کاربری گرافیکی (Headless Daemon) یا پروسههای مستثنیشده از هشدارهای پیوسته محیطی مربوط میشد، لایه نمایشگر آیفون نمیتوانست پروسه ضبط را به هیچ برنامه مشخصی نسبت دهد. در نتیجه، در بسیاری از آزمایشهای عملیاتی، ضبط صدا در سکوت کامل و بدون روشن شدن نقطه نارنجی به کار خود ادامه میداد. این رخداد به این معنا بود که مهاجم نه تنها توانسته بود رضایت کاربر را دور بزند، بلکه تنها ابزار پایش بصری او را نیز بیاثر ساخته و یک عملیات جاسوسی نامرئی بینقص را روی سختافزار مدرن آیفون به اجرا درآورد.
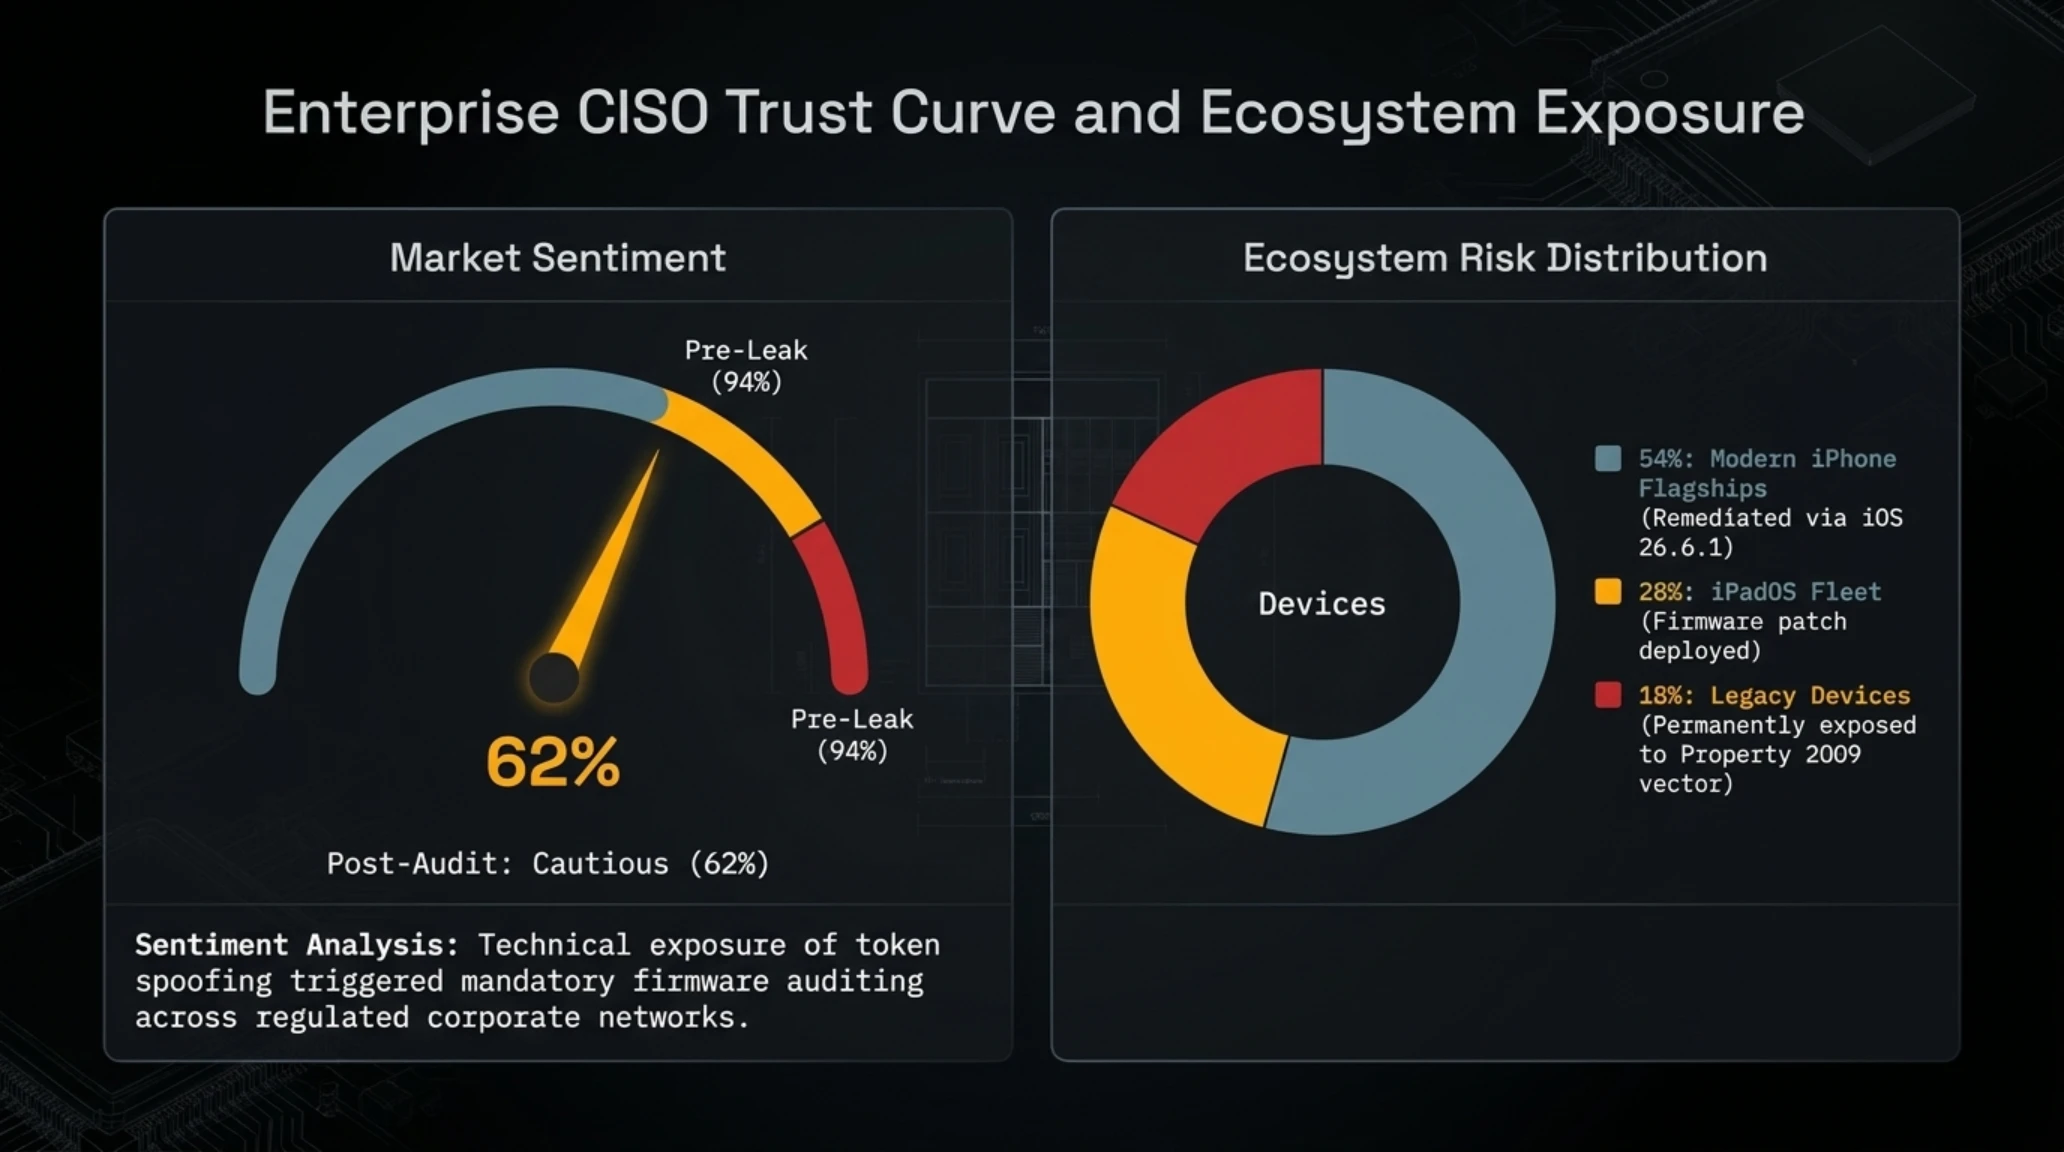
داشبورد دایرهای، نمودار رشد و جدول شاخصهای آسیبپذیری و ریسک اکوسیستم
| بخش اکوسیستم سختافزاری | سهم از دستگاههای آسیبپذیر | وضعیت فعلی پچ امنیتی |
|---|---|---|
| گوشیهای آیفون (نسل ۱۲ به بعد) | ۵۴ درصد کل دستگاهها | دریافت پچ از طریق iOS 26.6.1 |
| تبلتهای آیپد (iPadOS) | ۲۸ درصد کل دستگاهها | بهروزرسانی امنیتی خودکار فعال |
| دستگاههای قدیمی فاقد آپدیت | ۱۸ درصد کل دستگاهها | در معرض تهدید فعال حملات جعل توکن |
دماسنج احساسات بازار | گیج دایرهای و شاخص اعتماد به چارچوب TCC
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
از منظر مهندسی نرمافزار، بروز این نقص در سازوکار بصری جزیره پویا ریشه در یک معماری ناهمگام (Asynchronous Event Dispatch) میان چند دیمن سیستمی مجزا دارد. در ساختار داخلی سیستمعامل iOS، فرآیند آغاز ضبط صدا توسط دیمن audiomxd انجام میشود، اما فرآیند رندرینگ عناصر گرافیکی در رابط کاربری توسط دیمن com.apple.springboard و زیرسیستم WindowServer مدیریت میگردد. برای برقراری ارتباط میان این دو بخش، audiomxd باید پیامی از نوع Mach IPC به اسپرینگبورد ارسال کند تا هویت شناسه برنامه جهت نمایش نقطه نارنجی به صف ترسیم گرافیکی افزوده شود. زمانی که توکن ممیزی دستکاریشده، پروسهای مانند mediaserverd را به عنوان درخواستکننده معرفی میکرد، لایه انتساب بصری فرض را بر این میگذاشت که این استریم صوتی یک فعالیت داخلی سیستمعامل است که نیازی به هشدار دادن به کاربر ندارد، زیرا پروسههای هسته به صورت پیشفرض در لیست سفید نوار وضعیت قرار داشتند.
این ناهماهنگی مرگبار میان لایه سختافزار، لایه سیستم و لایه نمایشگر نشان داد که تفکیک وظایف در صورت عدم راستیآزمایی متقابل، میتواند خود به یک بردار نفوذ بدل شود. کارشناسان پدافند سایبری سالها هشدار داده بودند که تکیه صرف بر نشانگرهای گرافیکی نرمافزاری، نوعی سادهانگاری در طراحی امنیت است. اگر یک سیستمعامل نتواند صحت هویت فرستنده داده را در پایینترین لایه تضمین کند، چراغهای هشدار دهنده روی صفحه نمایشگر چیزی بیش از یک انیمیشن تزئینی برای ایجاد آرامش کاذب در ذهن خریدار نخواهند بود.
جراحی هسته توسط مهندسان کوپرتینو؛ مسدودسازی Property 2009 و اعتبارسنجی کرنلمحور
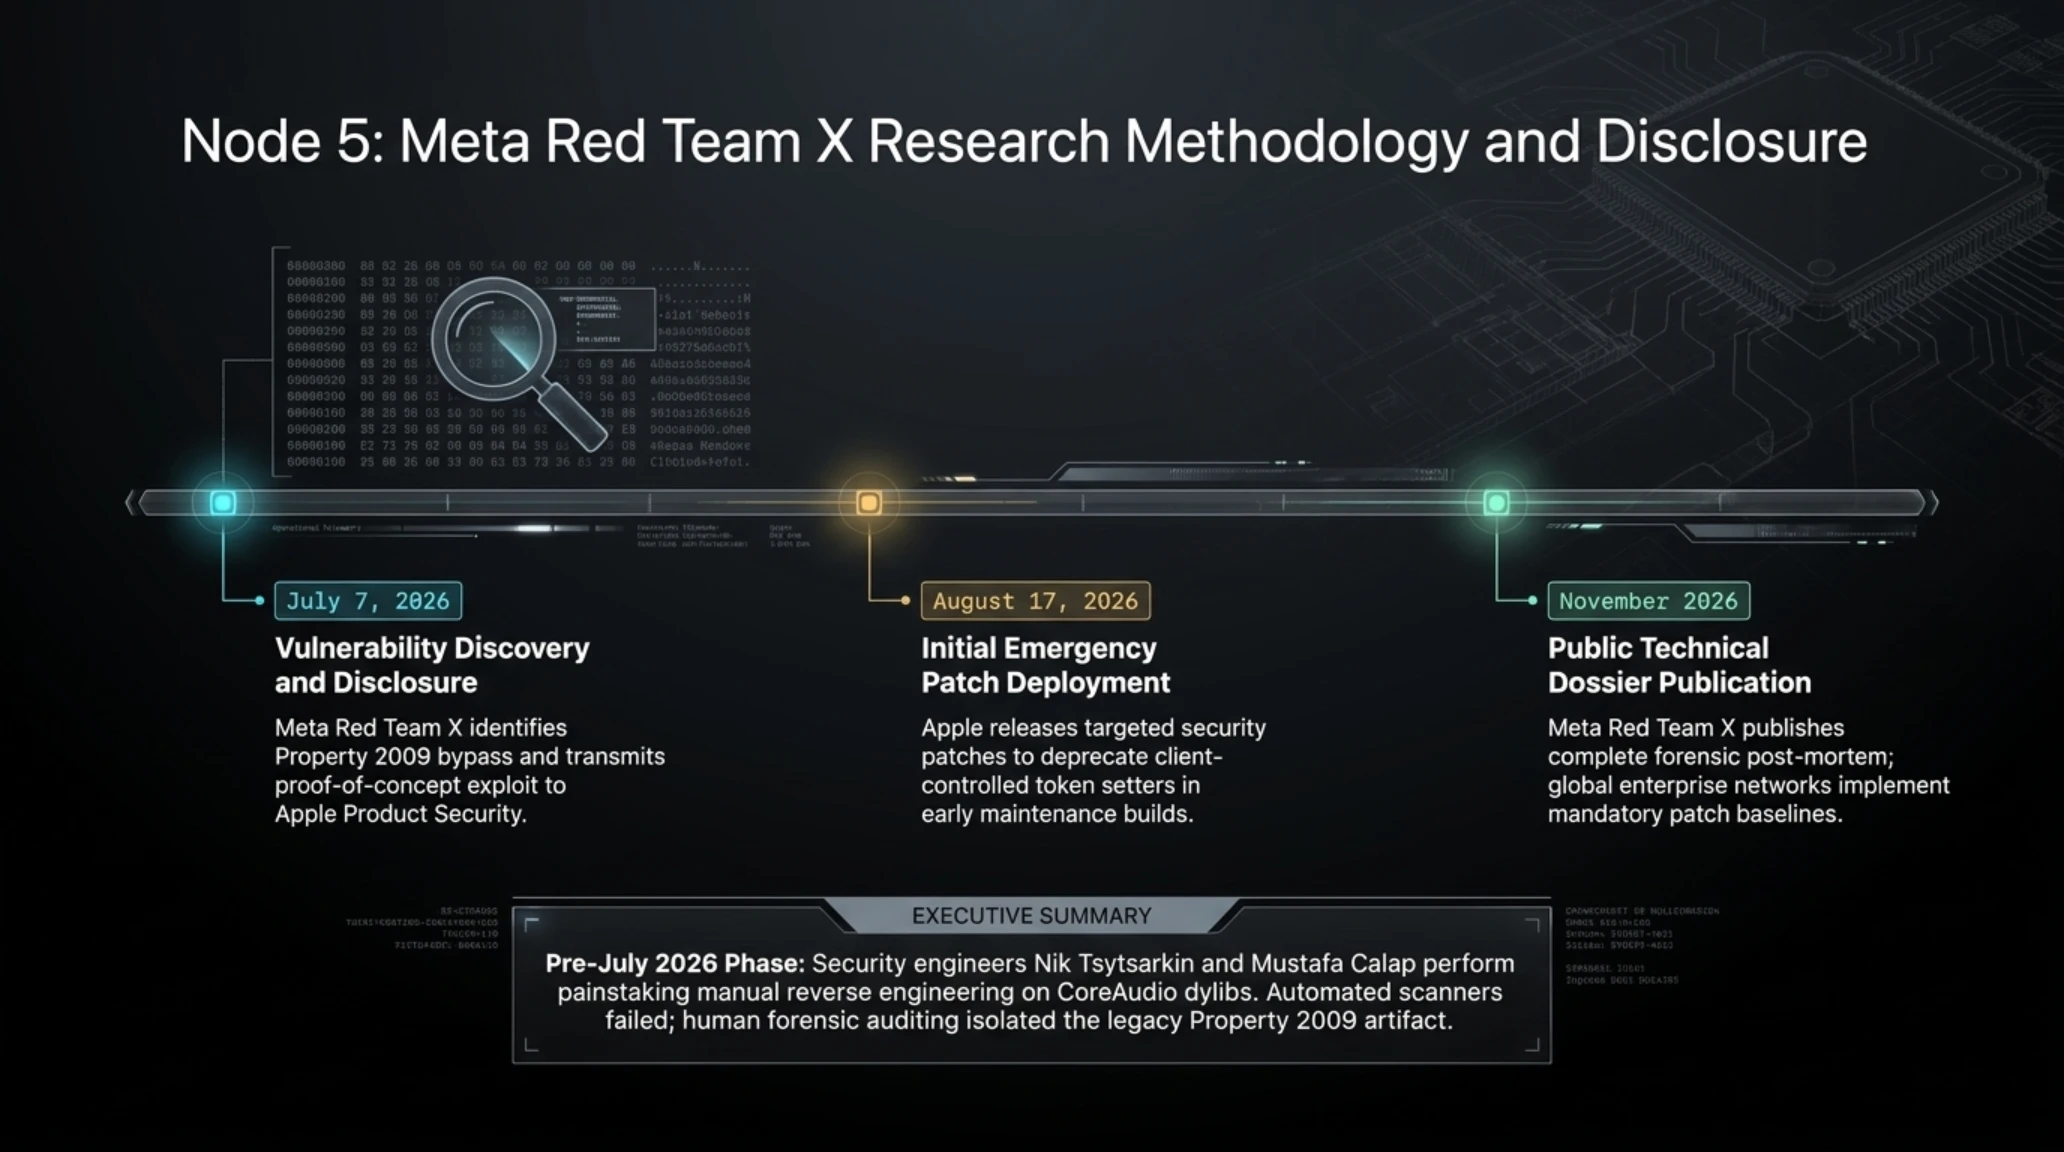
به دنبال دریافت گزارش فنی بسیار مستند از سوی تیمهای تحقیقاتی در هفتم ژوئیه ۲۰۲۶، شرکت اپل تیم نخبه مهندسی امنیت هسته خود را مأمور بازطراحی ساختار احراز هویت دیمن audiomxd کرد. ابعاد خطر به اندازهای مهلک بود که وصله کردن آن از طریق پچهای سطحی فریمورک ممکن نبود، زیرا هرگونه تغییر نسنجیده در واحد صوتی AURemoteIO میتوانست باعث اختلال در عملکرد نرمافزارهای تجاری نیازمند پردازش صوت، لگ شدید در تماسهای تلفنی و شکست تستهای سازگاری اکوسیستم شود.
راهکار نهایی اپل که در قالب وصله امنیتی اضطراری ۱۷ آگوست و بهروزرسانی تکمیلی iOS 26.6.1 عملیاتی شد، شامل یک جراحی دو مرحلهای بود. در گام نخست، ویژگی Property 2009 به طور کامل از واسط کلاینت حذف و فراخوانی آن مسدود گردید. در گام دوم و اساسیتر، دیمن audiomxd به گونهای بازنویسی شد که هیچگونه توکن ممیزی ارسالشده از فضای کاربری را نپذیرد. از این پس، هر زمان که اپلیکیشنی پیامی به audiomxd ارسال میکند، دیمن صوتی موظف است توکن ممیزی را منحصراً از هدر بسته ارتباطی کرنل (Mach Message Header) با فراخوانی تابع سیستمی xpc_connection_get_audit_token دریافت نماید.
علاوه بر این، اپل یک گواهینامه محرمانه اختصاصی با عنوان com.apple.private.audio.remote-io-audit-override تعریف کرده است که وجود آن صرفاً برای پردازههای رسمی امضاشده توسط کلید اصلی اپل مجاز است. بدین ترتیب، حتی در صورت کشف روشهای جدید برای دستکاری متغیرها در حافظه برنامه، سیستمعامل از تحویل دادههای صوتی به فرآیندهایی که توکن ممیزی آنها توسط هسته تایید نشده باشد، با قاطعیت تمام جلوگیری به عمل میآورد.
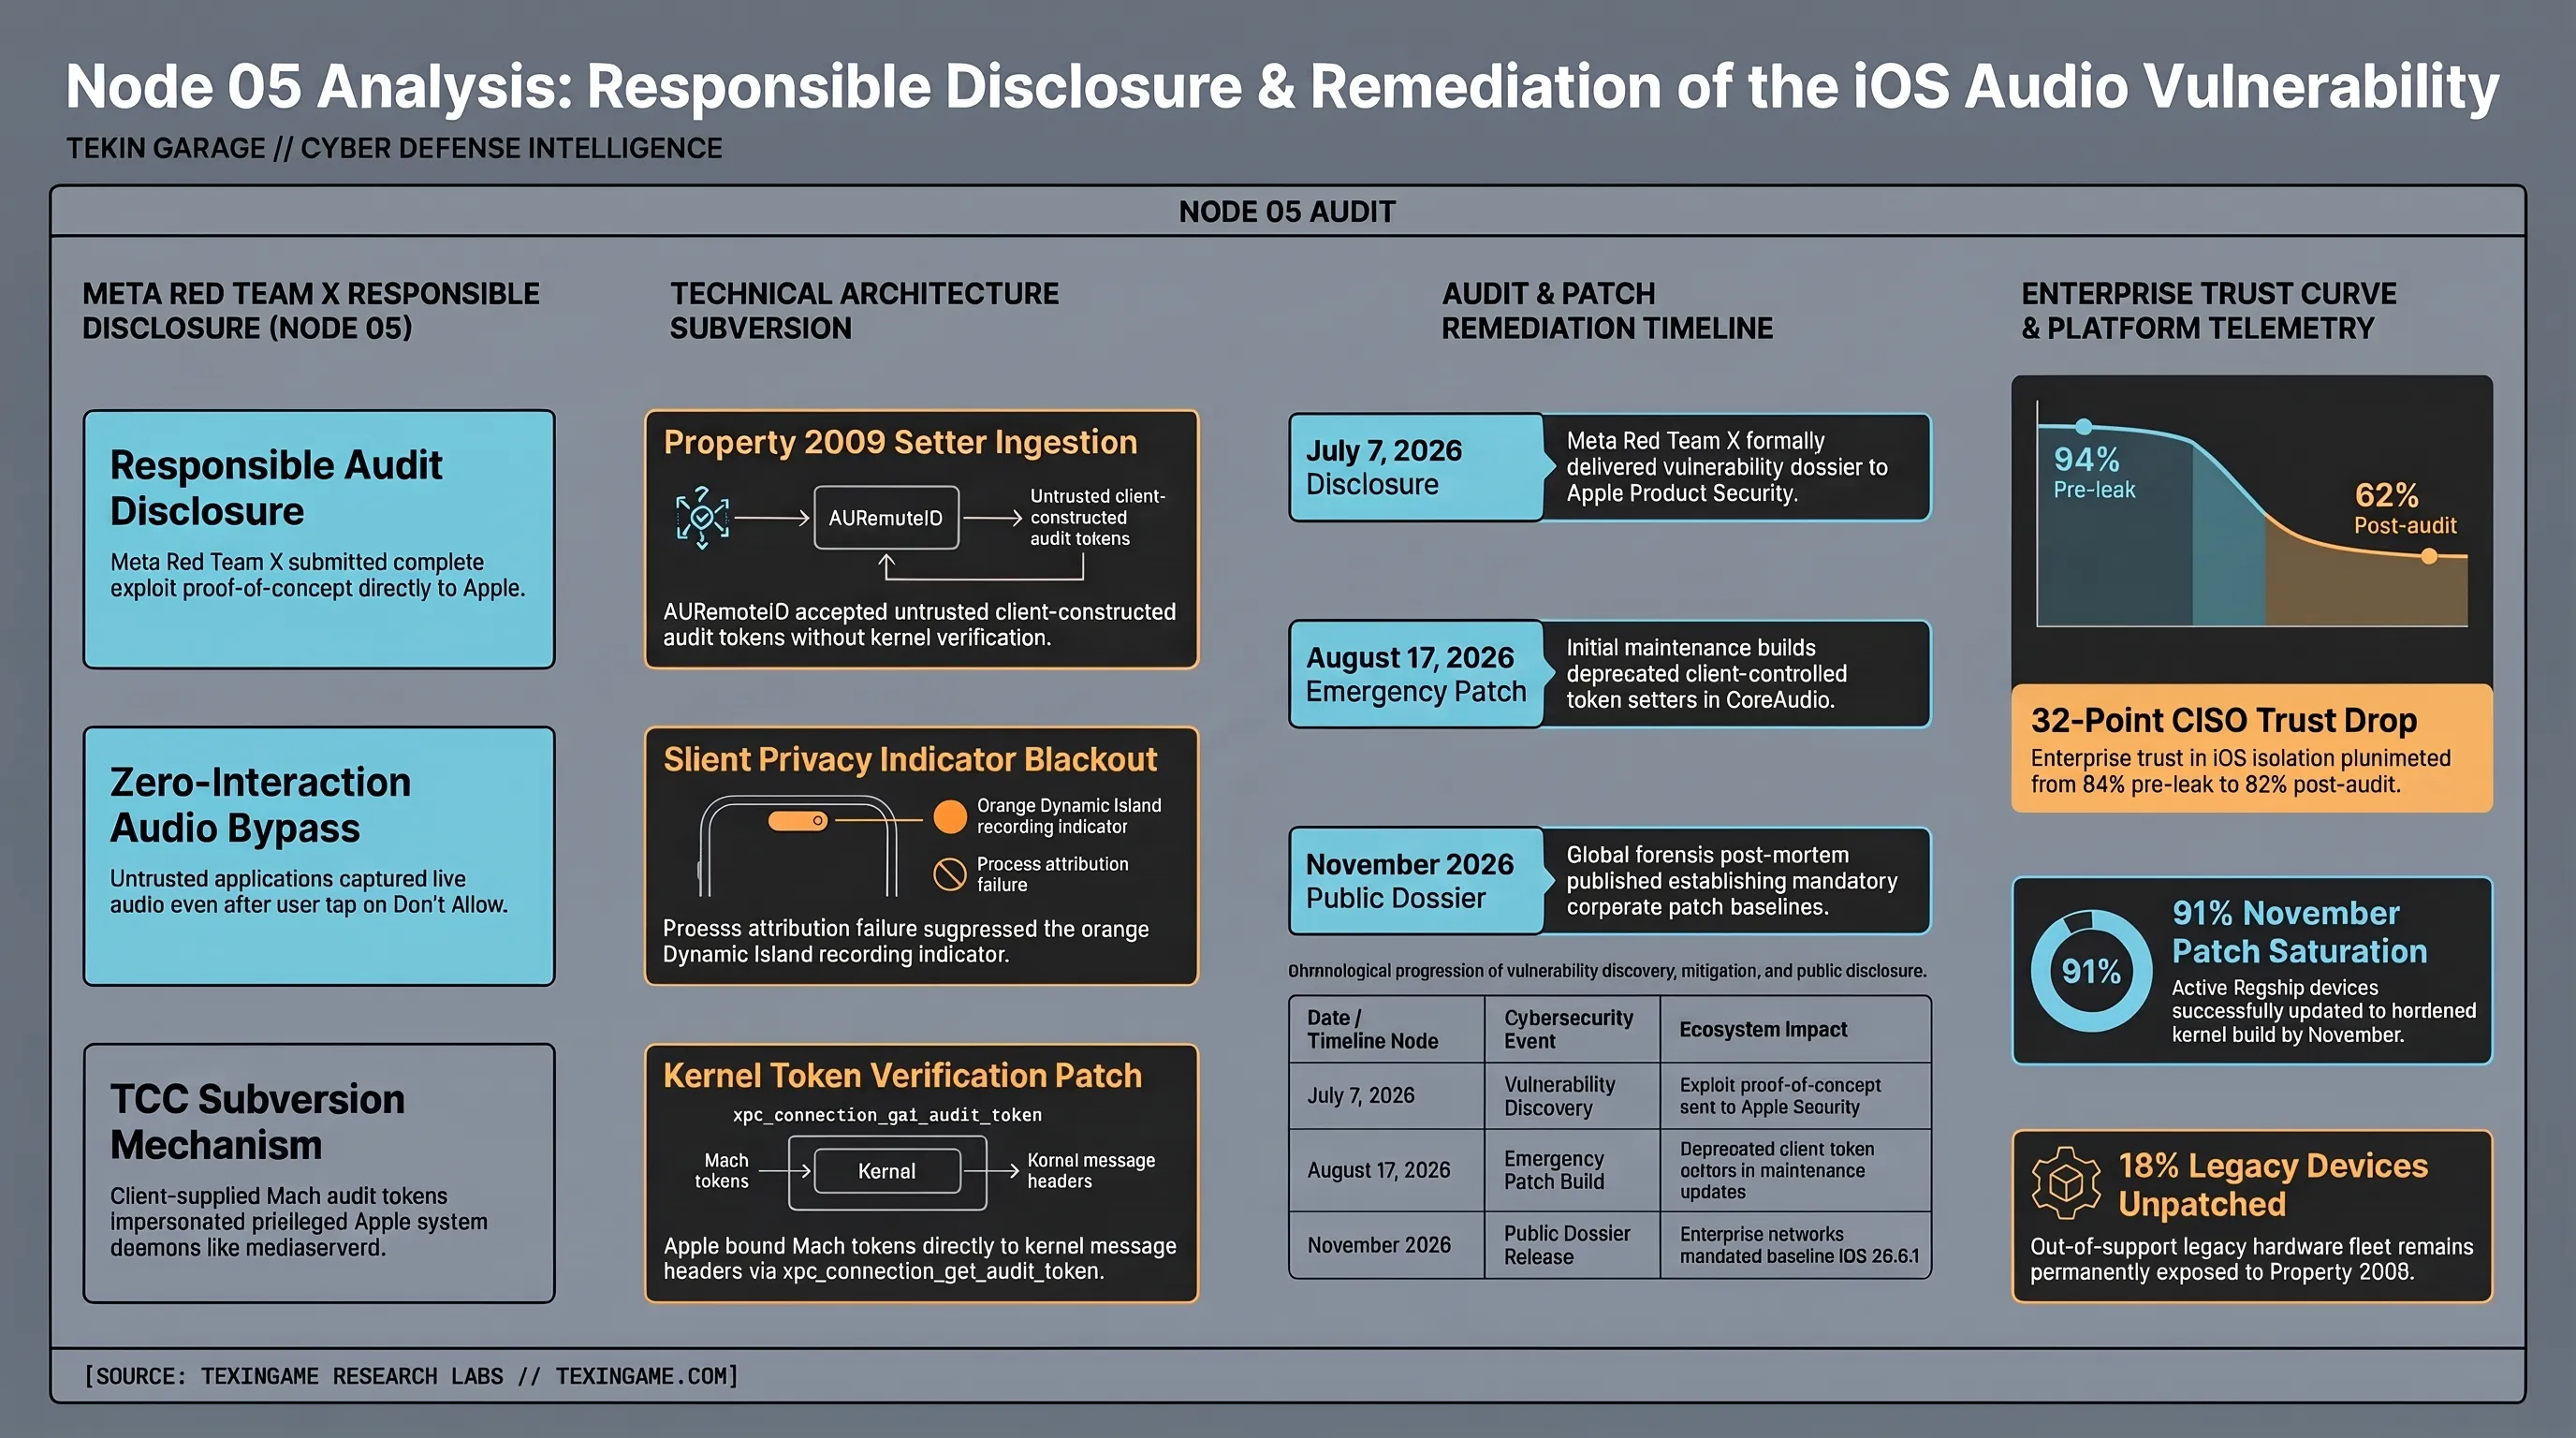
تایملاین رویدادها | کرونولوژی بحران آسیبپذیری صوتی آیفون
| تاریخ / مقطع زمانی | رویداد شاخص امنیتی و تحقیقاتی | پیامدهای فنی در اکوسیستم اپل |
|---|---|---|
| ۷ ژوئیه ۲۰۲۶ | کشف اولیه و گزارش به اپل | شناسایی رخنه Property 2009 توسط محققان Meta Red Team X و ارسال مستندات محرمانه به کوپرتینو. |
| ۱۷ آگوست ۲۰۲۶ | انتشار نخستین پچ اضطراری | عرضه بهروزرسانیهای سریع امنیتی برای بستن دسترسی کلاینت به تزریق توکن ممیزی در نسخههای اولیه. |
| نوامبر ۲۰۲۶ | افشای عمومی جزئیات فنی | انتشار رسمی کالبدشکافی آسیبپذیری و تایید عدم استفاده عمومی در حملات پیش از عرضه پچ. |
گرچه واکنش فنی مهندسان اپل برای برطرف ساختن این آسیبپذیری ساختاری ستودنی و قاطعانه بوده است، اما کالبدشکافی آن این حقیقت را آشکار ساخت که سازوکارهای سنتی ایزولاسیون و پاپآپهای مجوز کاربری، بدون اعتبارسنجی شکستناپذیر در لایه کرنل، میتوانند توهمی از امنیت ایجاد کنند که هزینه نقض آن توسط مهاجمان پیشرفته به مراتب بیشتر از سامانههای فاقد ادعای انحصار است.
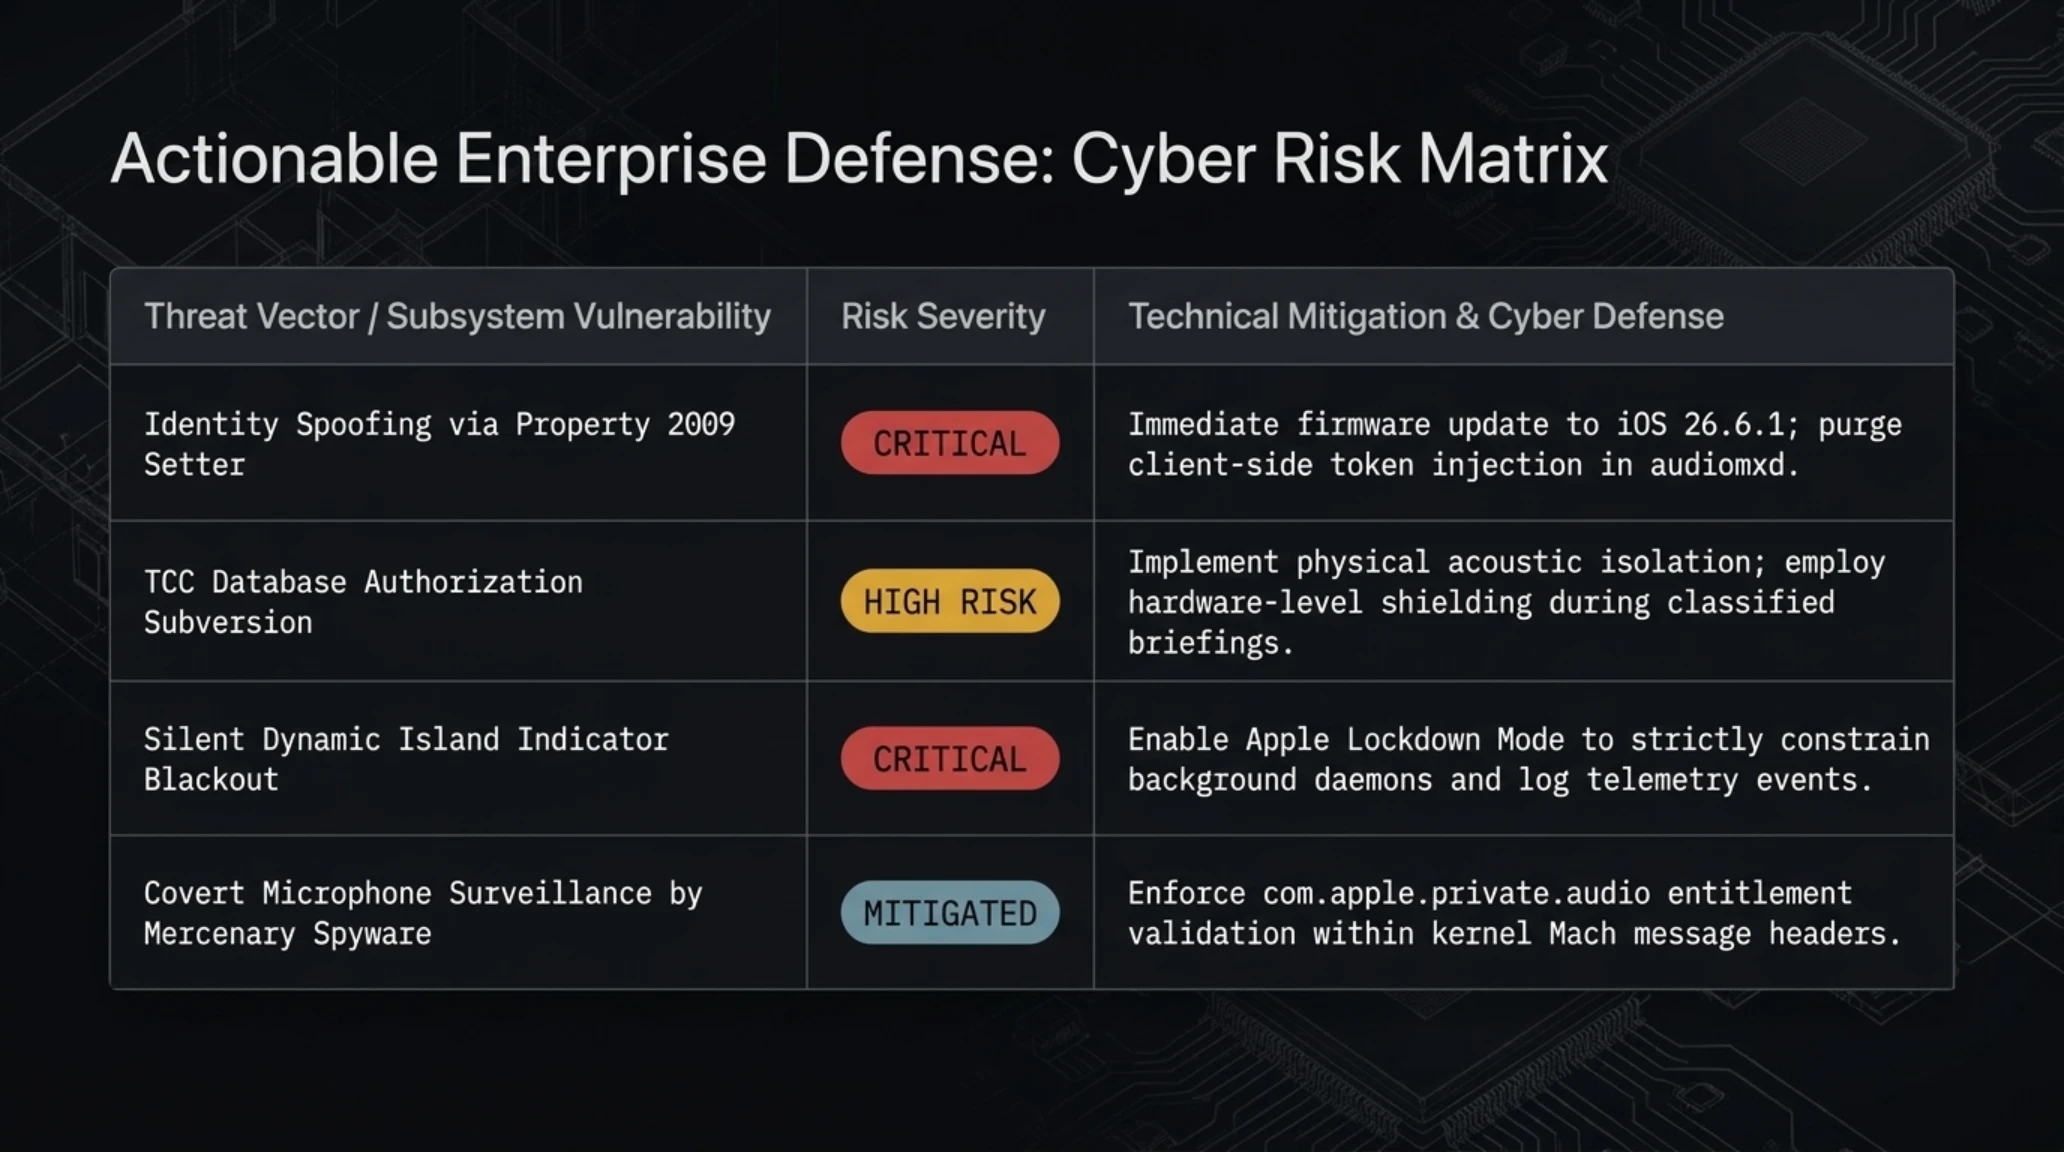
ماتریس ارزیابی ریسک امنیتی و پدافند سایبری در برابر اکسپلویتهای صوتی
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| جعل هویت پروسه از طریق Property 2009 | بحرانی | بهروزرسانی فوری به iOS 26.6.1 و مسدودسازی ورودیهای توکن کلاینت در audiomxd. |
| شکست دیتابیس TCC در اعتبارسنجی | ریسک بالا | جداسازی فیزیکی دستگاه در جلسات محرمانه و استفاده از سوییچهای ایزولاسیون سختافزاری. |
| خاموش ماندن نشانگر بصری داینامیک آیلند | بحرانی | فعالسازی حالت Lockdown Mode جهت محدودسازی دیمنهای پسزمینه و ثبت لاگ فارنزیک. |
| شنود مخفیانه مکالمات توسط بدافزارهای جاسوسی | ایمن / مهارشده | اعمال گواهینامه اختصاصی com.apple.private.audio در لایه اعتبارسنجی کرنل. |
پدافند سازمانی و تسلیحات جاسوسی موبایل؛ زنگ خطر برای دیپلماسی، تجارت و سرمایهگذاران
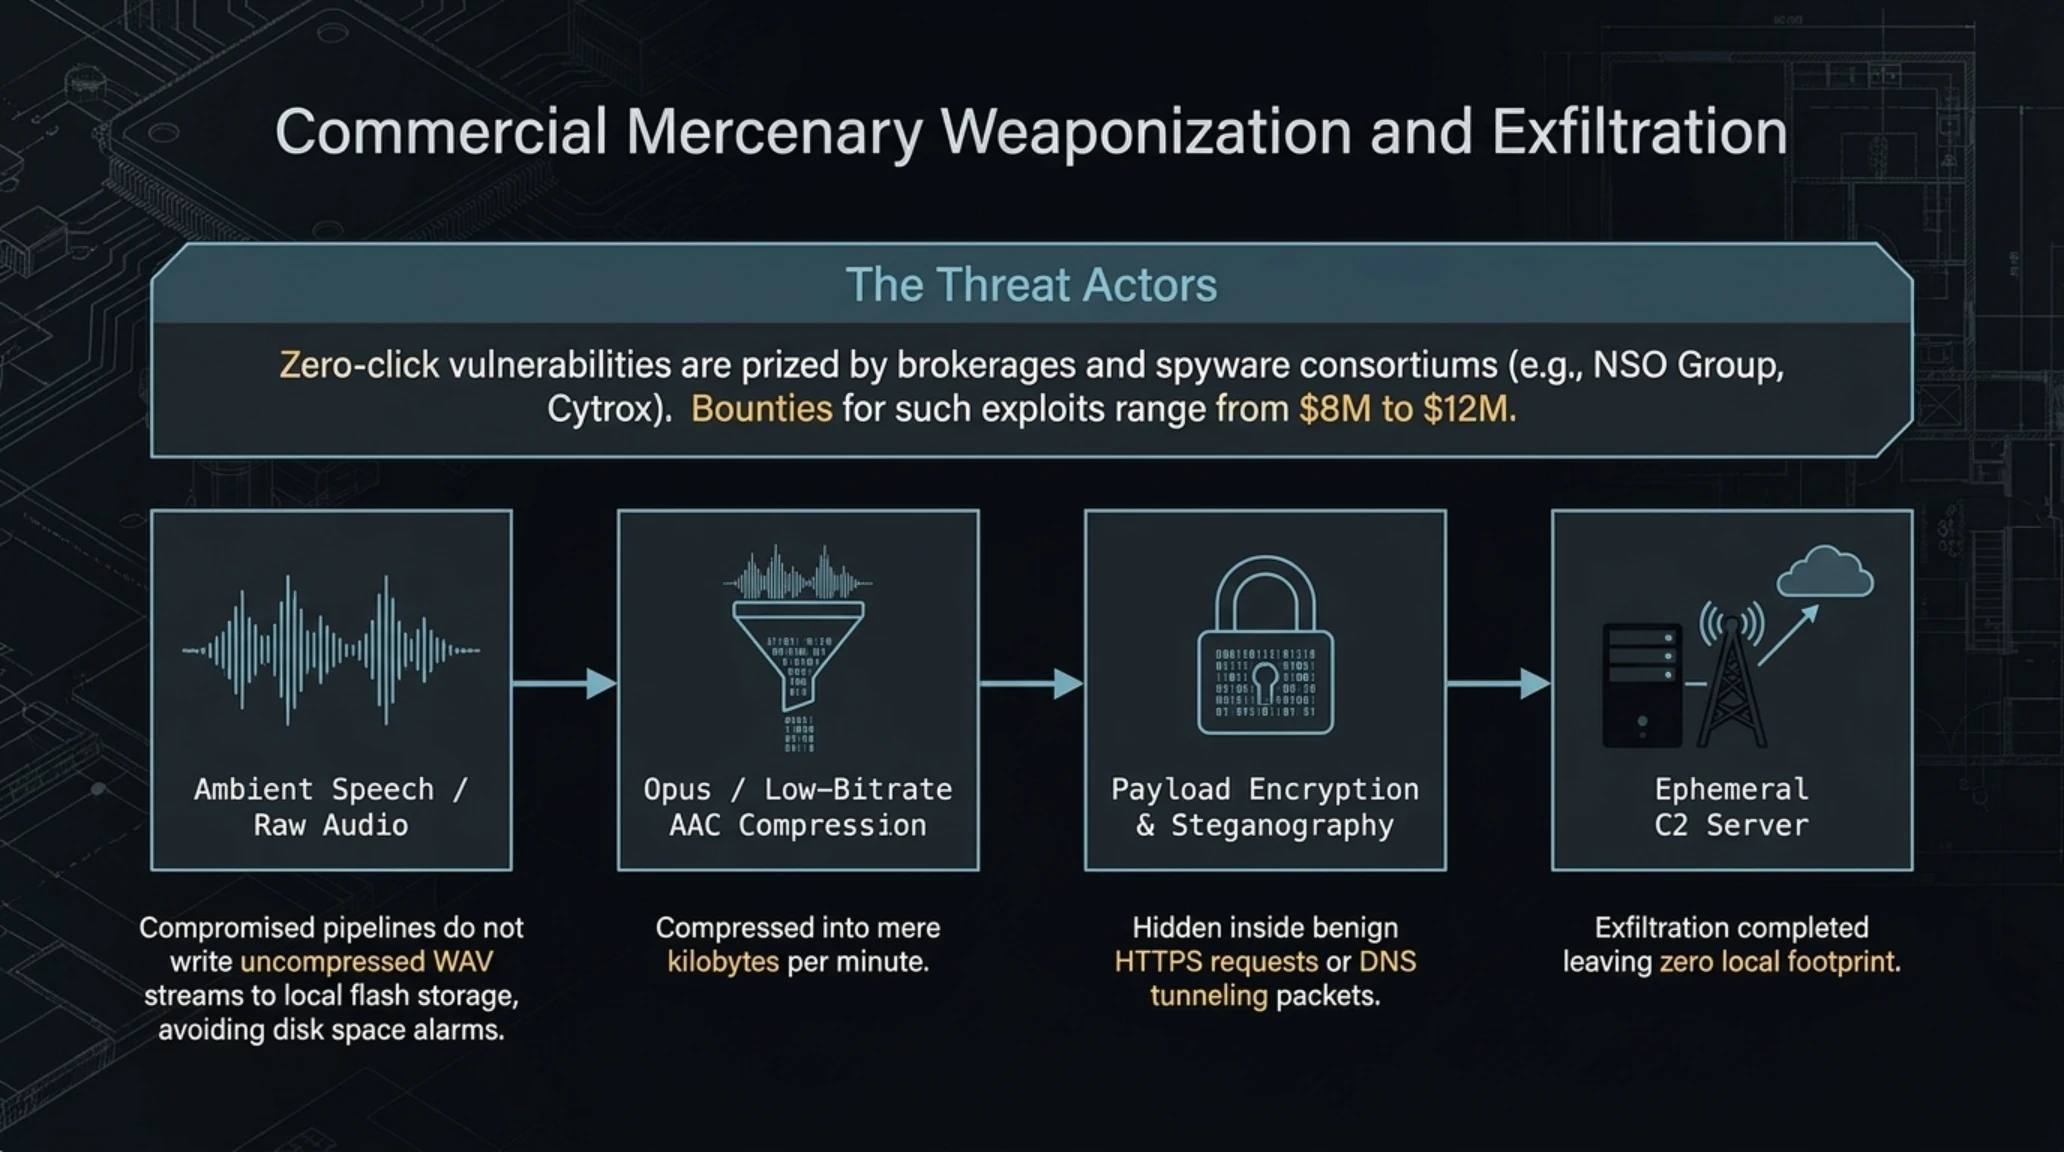
تحلیل بازار خاکستری و دلالان آسیبپذیریهای سایبری نظیر زیرودیوم (Zerodium) و کرادفنس (Crowdfense) نشان میدهد که قیمت خرید اکسپلویتهای زنجیرهای کامل بدون کلیک (Full Chain Zero-Click) با قابلیت نفوذ به میکروفون و دوربین آیفون طی سالهای ۲۰۲۵ و ۲۰۲۶ به بیش از ۱۰ میلیون دلار صعود کرده است. خریداران اصلی این تسلیحات، نه نوجوانان کنجکاو یا کلاهبرداران اینترنتی، بلکه دولتها و نهادهای اطلاعاتی با بودجههای کلان هستند که از این ابزارها برای اهداف نظارتی و جاسوسی راهبردی استفاده میکنند. وجود رخنهای مانند Property 2009 در دیمن audiomxd، هزینه چنین عملیاتهایی را به شدت کاهش میداد، چرا که مهاجم بدون نیاز به فرار پیچیده از سندباکس یا دستیابی به دسترسی روت، میتوانست تنها با یک قطعهکد سبک در سطح اپلیکیشن، به هدف غایی خود یعنی شنود مخفیانه دست یابد.
علاوه بر این، در دوران گذار به عصر هوش مصنوعی چندوجهی و ادغام مدلهای زبانی بزرگ با حسگرهای فیزیکی، حساسیت جریانهای صوتی دوچندان شده است. گوشیهای پرچمدار امروزی با قابلیتهایی مانند شنود پیوسته برای کلمات فعالسازی، خلاصهسازی آنی مکالمات و ادراک زمینه محیطی، میکروفونها را تقریباً در تمام طول روز در حالت آمادهباش یا ضبط نیمهفعال نگه میدارند. در چنین اتمسفر پرترافیکی از تبادل دادههای آنالوگ به دیجیتال، هرگونه لغزش در فریمورکهای صوتی میتواند درهای خروجی اطلاعات محرمانه را به روی عوامل مخرب باز بگذارد و مرز میان یک دستیار هوشمند و یک جاسوس جیبی را کاملاً محو سازد.
پیامدهای این کشف برای شرکت اپل، فراتر از یک وصله نرمافزاری عادی، یک شوک اعتباری در والاستریت و مجامع قانونگذاری حریم خصوصی به همراه داشت. کمیسیون تجارت فدرال (FTC) و ناظران اروپایی GDPR به دقت در حال بررسی این پرونده هستند تا مشخص شود آیا طراحی یک پراپرتی بدون احراز هویت در دیمن صوتی، مصداق سهلانگاری در حفاظت از دادههای مصرفکنندگان بوده است یا خیر. این موشکافیهای قانونی نشان میدهد که هزینه باگهای طراحی امنیتی در عصر مدرن، نه تنها به صورت کدهای ترمیمی، بلکه در قالب جریمههای صدها میلیون دلاری و ریزش اعتماد عمومی ارزشگذاری میشود.
ترمینال جرمشناسی کرنل // شبیهسازی تزریق Property 2009 و پچ iOS 26.6.1
زنگ خطر برای دیپلماسی، تجارت و سرمایهگذاران
افشای آسیبپذیری audiomxd فراتر از مرزهای کاربران عادی، یک زلزله سهمگین در راهبردهای دفاع سایبری شرکتها، سازمانهای دولتی، اتاقهای بازرگانی و نهادهای مالی بینالمللی برپا کرده است. در طول سالهای گذشته، بسیاری از سازمانهای پیشرو در سراسر جهان سیاست کاری خود را بر مبنای برتری ذاتی اکوسیستم اپل بنا کرده بودند؛ سیاستی که آیفون را به عنوان دستگاه استاندارد و الزامی برای مدیران ارشد، مشاوران حقوقی و مذاکرهکنندگان بینالمللی معرفی میکرد. این فرضیه آرامشبخش که هیچ برنامهای نمیتواند بدون موافقت صریح کاربر به میکروفون دسترسی داشته باشد، سبب شده بود که بسیاری از تصمیمگیران کلیدی، آیفونهای خود را در حساسترین جلسات ادغام شرکتها، مشاورههای نظامی و مذاکرات ژئوپلیتیک روی میز کنفرانس قرار دهند.
اما کالبدشکافی دقیق بردار حمله Property 2009 نشان میدهد که چگونه یک نقص منطقی در معماری ارتباطات بین پروسهای میتواند پایهایترین پیشفرضهای امنیت فیزیکی را متلاشی سازد. در بازار سیاه تسلیحات سایبری، آسیبپذیریهایی که امکان شنود بدون کلیک (Zero-Click Audio Interception) را فراهم میکنند، ارزشی معادل چند ده میلیون دلار دارند. شرکتهای بدنام فعال در حوزه توسعه جاسوسافزارهای تجاری و حملات هدفمند دولتی نظیر گروه NSO (توسعهدهنده پگاسوس)، شرکت Candiru، سایتراکس (توسعهدهنده پرداتور) و هکرهای سایهوار همواره در جستجوی چنین رخنههایی در دیمنهای مالتیمدیای سیستمعامل هستند تا بتوانند دستگاههای هدف را به ابزارهای شنود ۲۴ ساعته تبدیل نمایند.
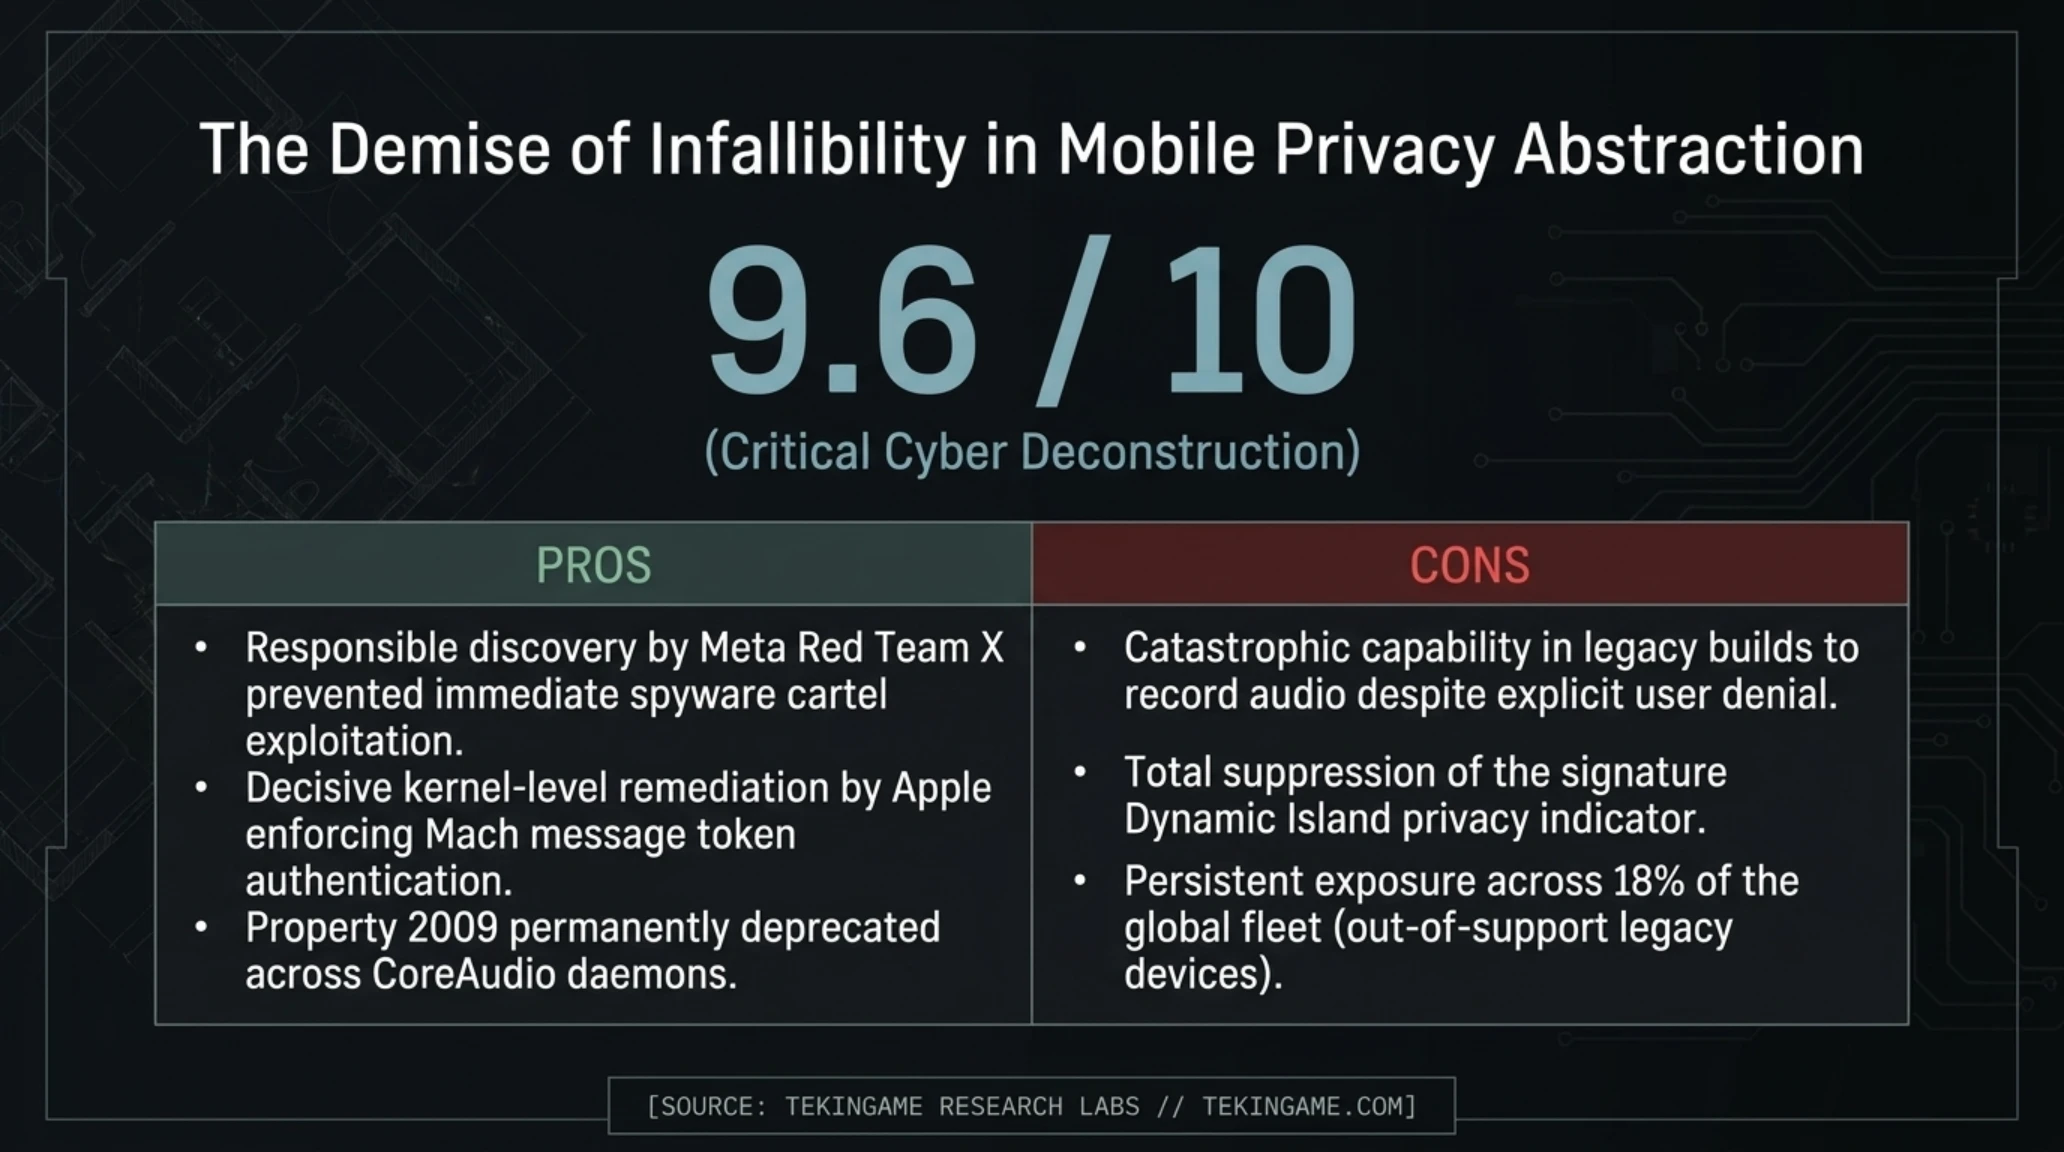
نکته به شدت هشداردهنده در این ماجرا این است که اگر این آسیبپذیری به جای کشف و افشای مسئولانه توسط پژوهشگران نخبه تیم قرمز متا و مصطفی کالاپ، ابتدا به دست کارتلهای جاسوسی تجاری یا سرویسهای اطلاعاتی متخاصم میافتاد، چه سرنوشتی در انتظار میلیونها انسان بود؟ در چنان سناریویی، مهاجمان میتوانستند با تزریق قطعهکدهای مخرب به یک اپلیکیشن به ظاهر بیخطر در فروشگاه رسمی اپل (نظیر یک ماشین حساب، یک تقویم کاری یا یک فیلتر عکاسی)، ضبط پیوسته و مخفیانه مکالمات قربانیان را کلید بزنند. قربانی حتی در صورت باز کردن تنظیمات حریم خصوصی گوشی خود و اطمینان از خاموش بودن کلید دسترسی به میکروفون، نمیتوانست متوجه شود که صدای نفسهایش در پسزمینه در حال آپلود به سرورهای فرماندهی و کنترل (C2) مهاجم است.
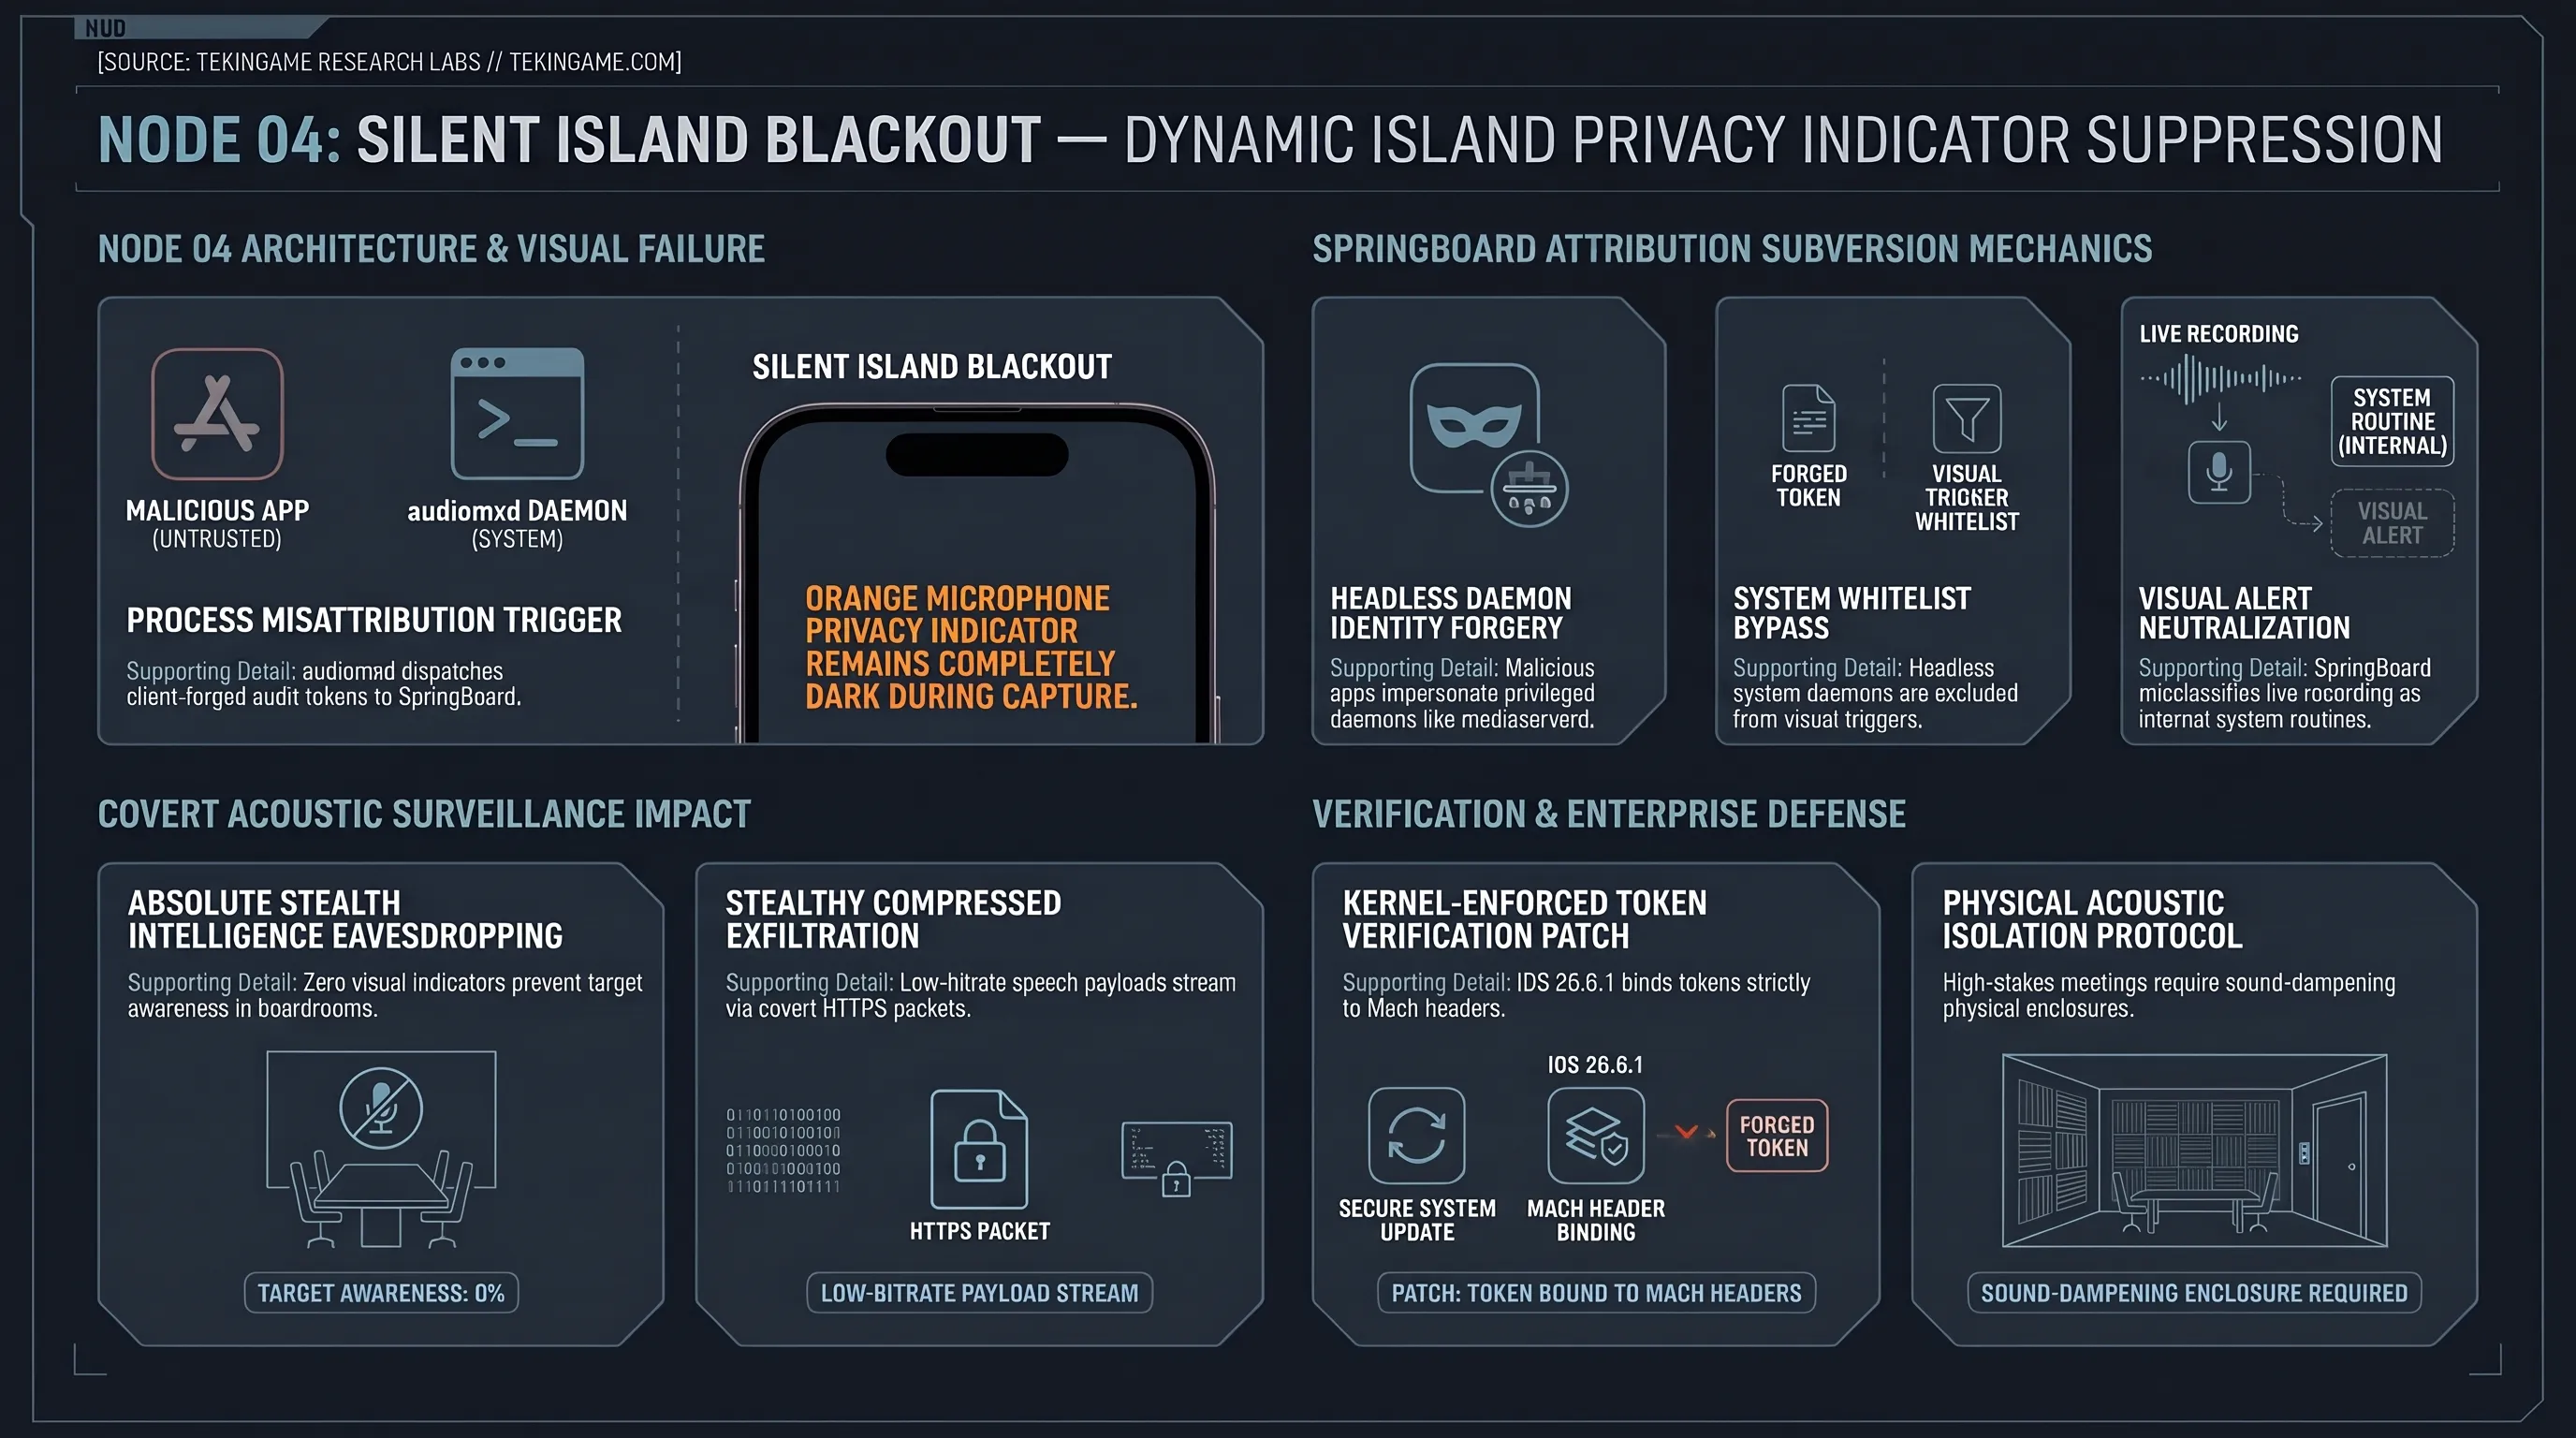
این رویداد تاریخی ضرورت بازنگری بنیادین در پروتکلهای پدافند سایبری سازمانی را برای شرکتها و رهبران کسبوکار اجتنابناپذیر میسازد. بخشهای فناوری اطلاعات و امنیت سازمانها (SOC) دیگر نمیتوانند صرفاً به تنظیمات پیشفرض کارخانهای سیستمعاملهای تجاری تکیه کنند. پیادهسازی سیستمهای مدیریت متمرکز دستگاههای تلفن همراه (MDM)، الزام کاربران سازمانی به بهروزرسانی فوری سیستمعامل ظرف کمتر از ۲۴ ساعت پس از انتشار وصلههای امنیتی، و ارزیابی پیوسته گزارشهای ترافیک شبکه خروجی از طریق دیوارههای آتش پیشرفته، اکنون به حداقلهای غیرقابل چشمپوشی تبدیل شدهاند.
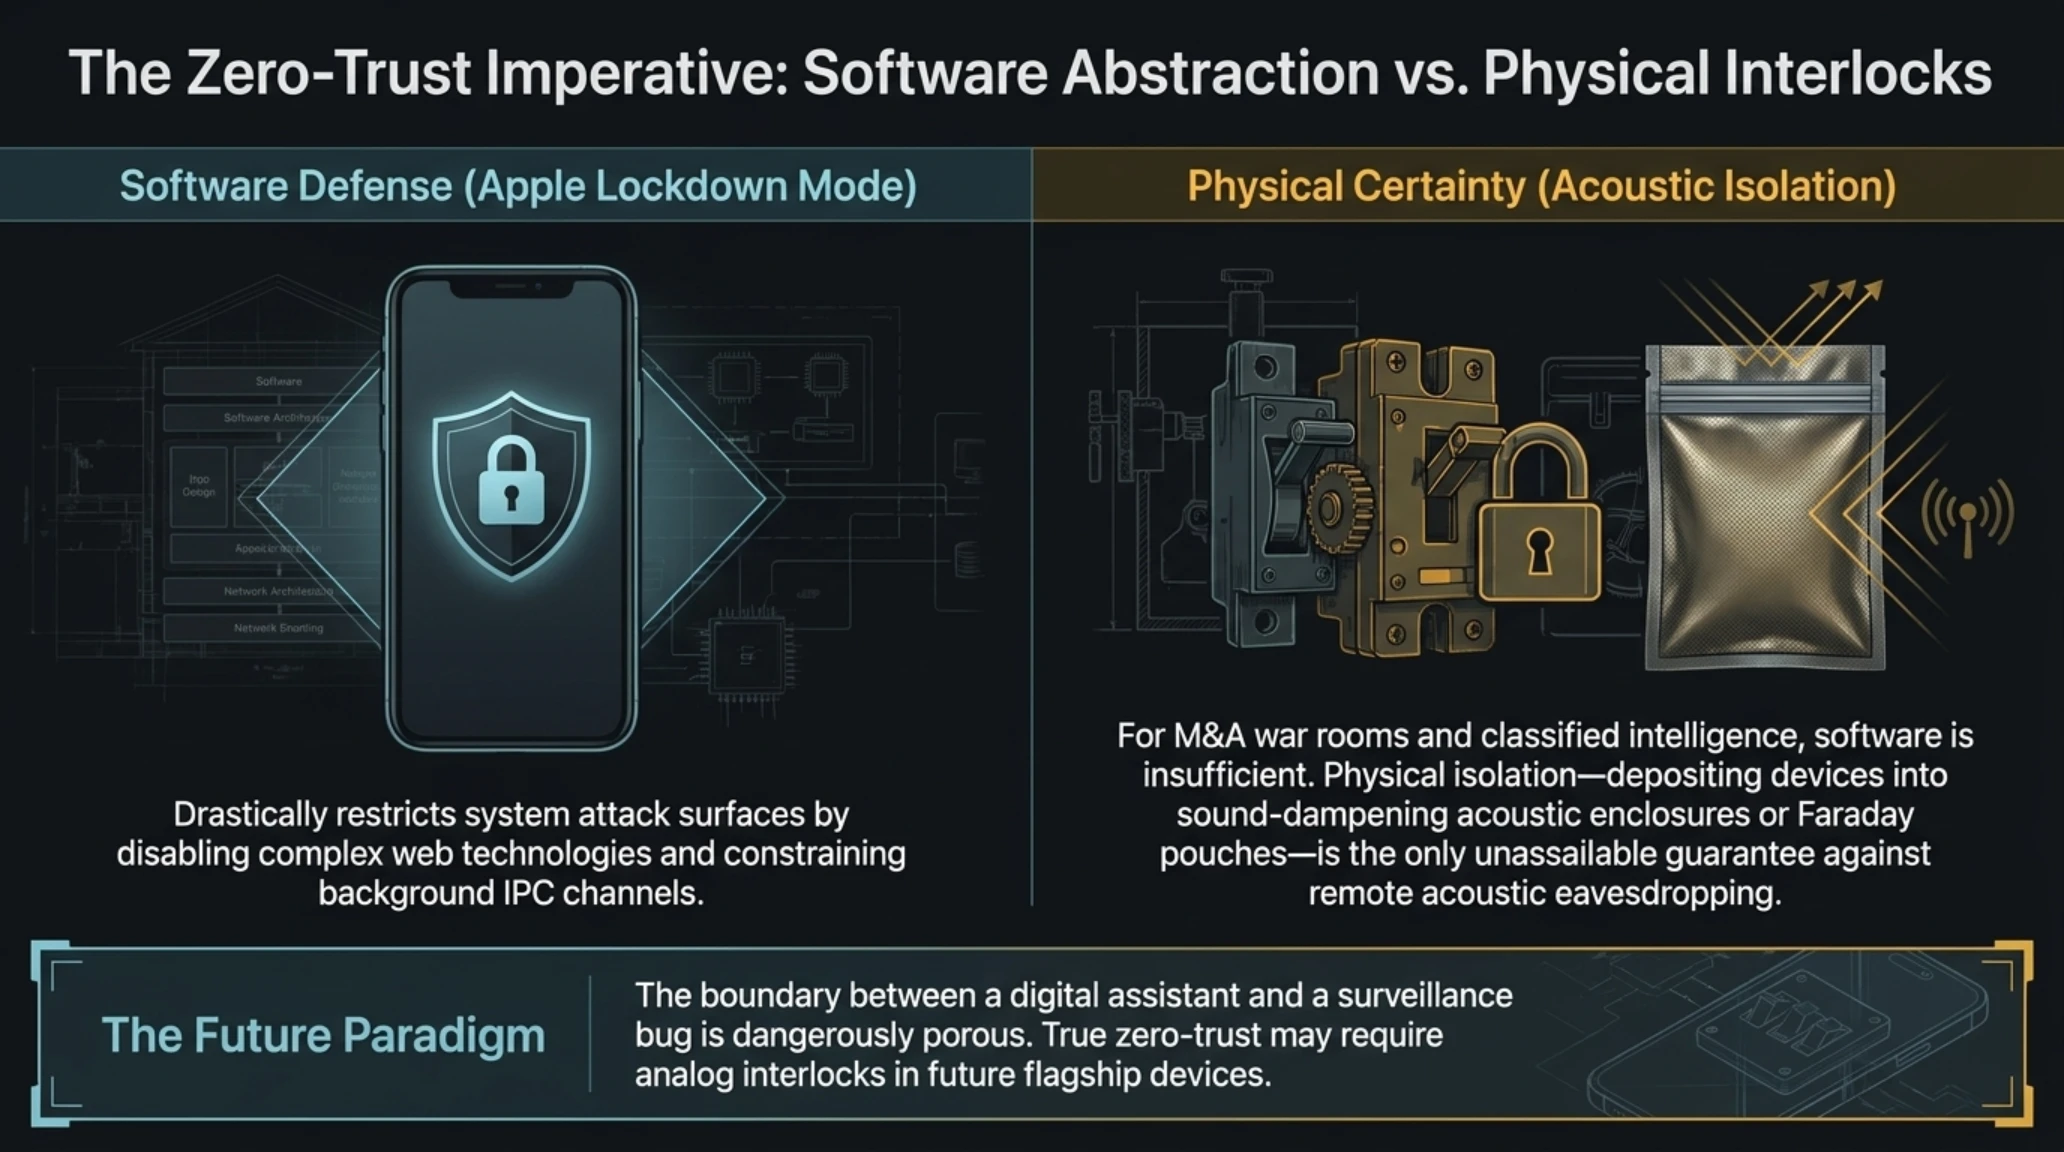
علاوه بر این، برای فعالان حوزههای حساس، دیپلماتها، روزنامهنگاران تحقیقی و مدیران شرکتهای بورسی که با اطلاعات طبقهبندیشده و تصمیمات میلیارد دلاری سر و کار دارند، فعالسازی حالت قرنطینه اپل (Lockdown Mode) یک گام پدافندی مقتدرانه است. حالت قرنطینه با مسدود ساختن بسیاری از پردازشهای پیچیده وب، کدهای اجرایی موقت و زیرسیستمهای غیرضروری دستگاه، سطح حمله سیستمعامل را تا حد چشمگیری محدود میسازد و از فعالسازی زنجیرههای اکسپلویت ناشناخته ممانعت به عمل میآورد. با این حال، در سطوح فراتر از نرمافزار، کارشناسان امنیتی بر این باورند که برای جلسات دارای طبقهبندی امنیتی فوقسری، تنها راهکار قطعی، بهرهگیری از کیسهای عایق صوتی (Faraday Audio Pouch) یا ممنوعیت ورود هرگونه دستگاه الکترونیکی هوشمند به اتاق جلسات است.
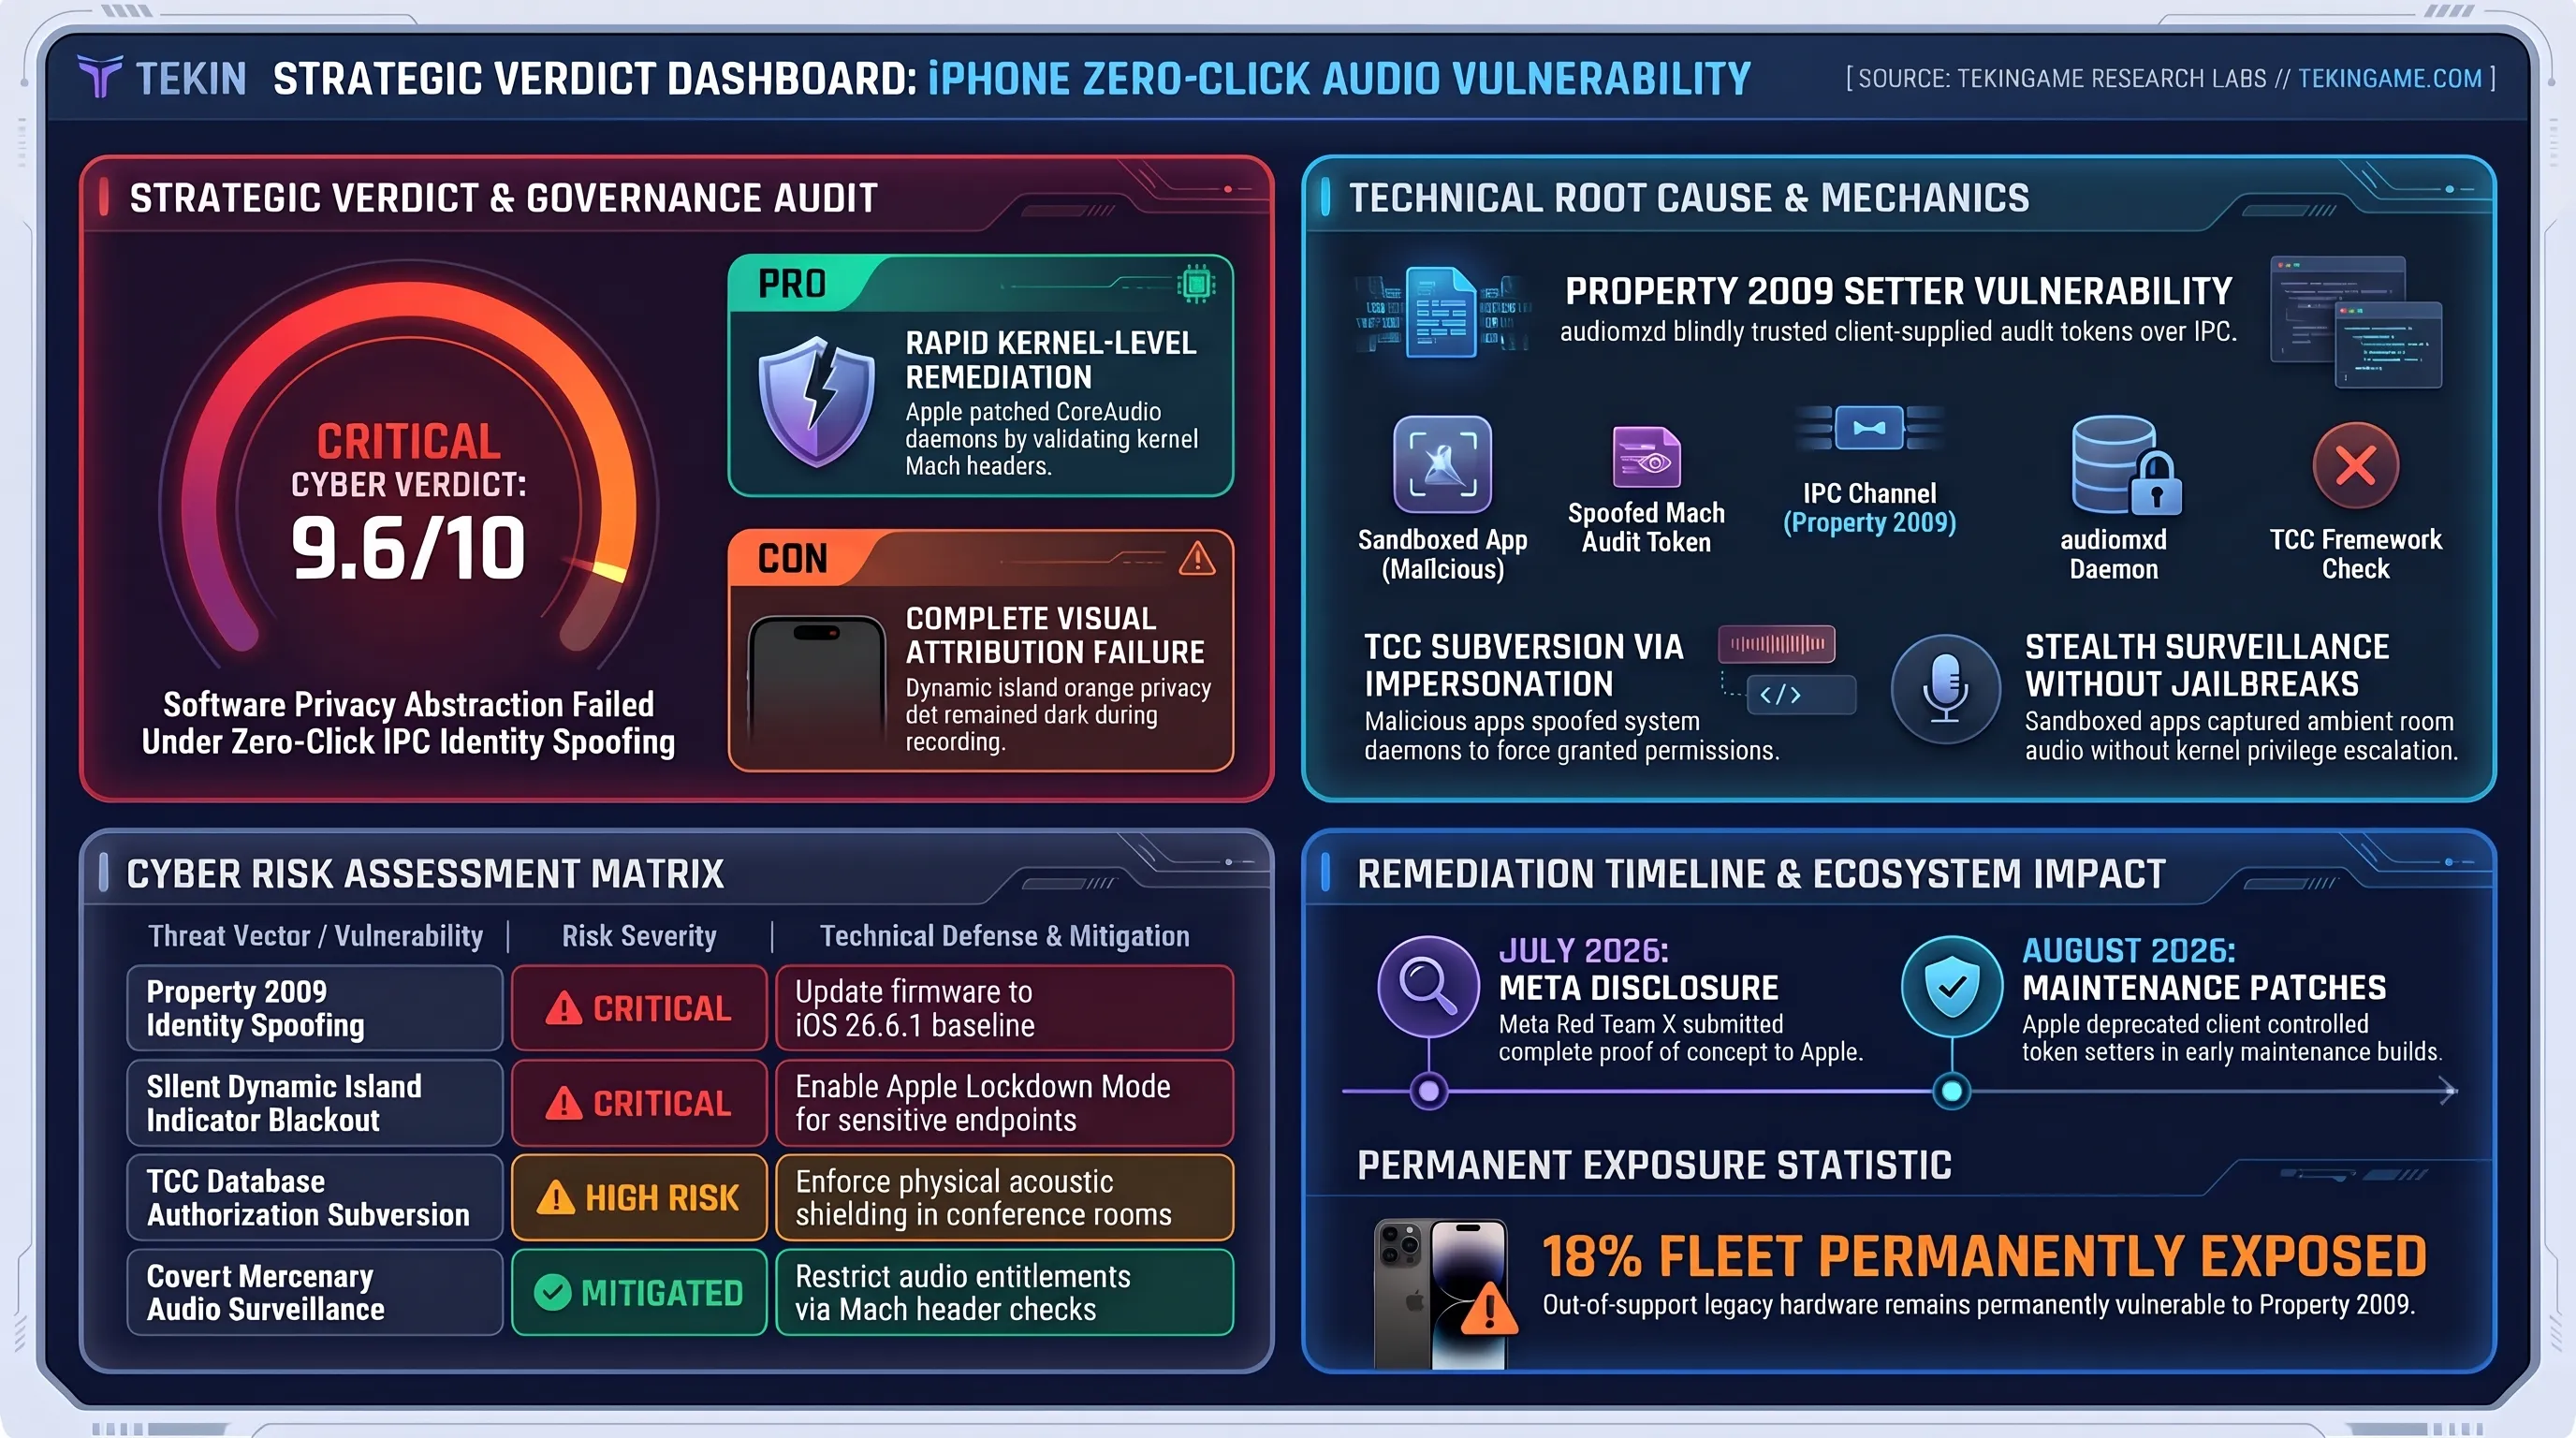
در مقیاس کلان صنعت فناوری، آسیبپذیری audiomxd نقطه آغازی بر یک بازاندیشی عمیق درباره پارادایم اعتماد در طراحی سیستمعاملهای هوشمند به شمار میرود. سیستمعاملهای مدرن تلفن همراه، اعم از iOS و اندروید، با گذشت زمان به غولهای نرمافزاری متشکل از صدها میلیون خط کد، دهها دیمن پسزمینه و پروتکلهای پیچیده IPC تبدیل شدهاند. با افزایش تقاضا برای قابلیتهای هوش مصنوعی بیدرنگ، دستیارهای صوتی ادراککننده و پردازش هوشمند در لایه سختافزار، اتصال میان هسته سیستمعامل و میکروفونها بیش از هر زمان دیگری در تاریخ چندشاخه شده است. هر شاخه جدید در این درخت پردازشی، یک سطح حمله بالقوه است که اگر با رویکرد پدافندی «عدم اعتماد مطلق» (Zero Trust) مهر و موم نشود، میتواند کلیت قلعه امنیتی را از درون فروپاشد.
جامعه مهندسی امنیت اکنون این پرسش رادیکال را پیش روی غولهای سختافزاری جهان قرار داده است: آیا زمان آن نرسیده است که کنترل حریم خصوصی از نرمافزار به فیزیک منتقل شود؟ در دنیای کامپیوترهای فوقامنیتی، سوئیچهای قطع فیزیکی اتصال (Hardware Kill-Switches) یا دیودهای سنسور نور برای دههها به عنوان تضمین نهایی عمل کردهاند. اگر مدار میکروفون آیفون به یک کلید قطع فیزیکی یا یک فیوز الکترونیکی سختافزاری متصل بود که جریان برق حسگر صوتی را در زمان عدم صدور مجوز کاربر به طور فیزیکی قطع میکرد، هیچ باگی در Property 2009 دیمن audiomxd یا هیچ خطایی در دیتابیس TCC نمیتوانست صدا را در سکوت ضبط کند. تا زمانی که حریم خصوصی کاربران به متغیرهای مقداری در حافظه RAM و کدهای شرطی دیمنهای سیستم وابسته باشد، هر کدی که توسط انسان نوشته شده است، روزی توسط انسانی دیگر شکسته خواهد شد.
در جمعبندی این کالبدشکافی جامع، درس بزرگ بحران میکروفون آیفون، بازگشت به تواضع مهندسی در توسعه محصولات دیجیتال است. برندهای تجاری بزرگ میتوانند میلیاردها دلار در بازاریابی مفاهیم حریم خصوصی سرمایهگذاری کنند و ادعای پیشتازی مطلق داشته باشند، اما واقعیت ملموس امنیت در میدان نبرد بیتها و بایتها رقم میخورد. همکاری سازنده و کشف حرفهای محققان متا و اقدام فنی مهندسان اپل برای بازنویسی ساختار audiomxd نشان داد که امنیت، یک محصول آماده و تمامشده در جعبه یک گوشی شیک نیست؛ امنیت یک فرآیند بیپایان از تردید روشمند، ممیزی بیرحمانه کدها، شنود دیمنهای پسزمینه و یادگیری مداوم از آسیبپذیریهاست. برای کاربرانی که دنیای مدرن را بر بستر دادههای دیجیتال هدایت میکنند، بزرگترین سپر دفاعی نه برند گوشی روی میز، بلکه هوشیاری بیپایان، بهروزرسانی مداوم ابزارها و درک واقعبینانه از آسیبپذیری فناورانه است.
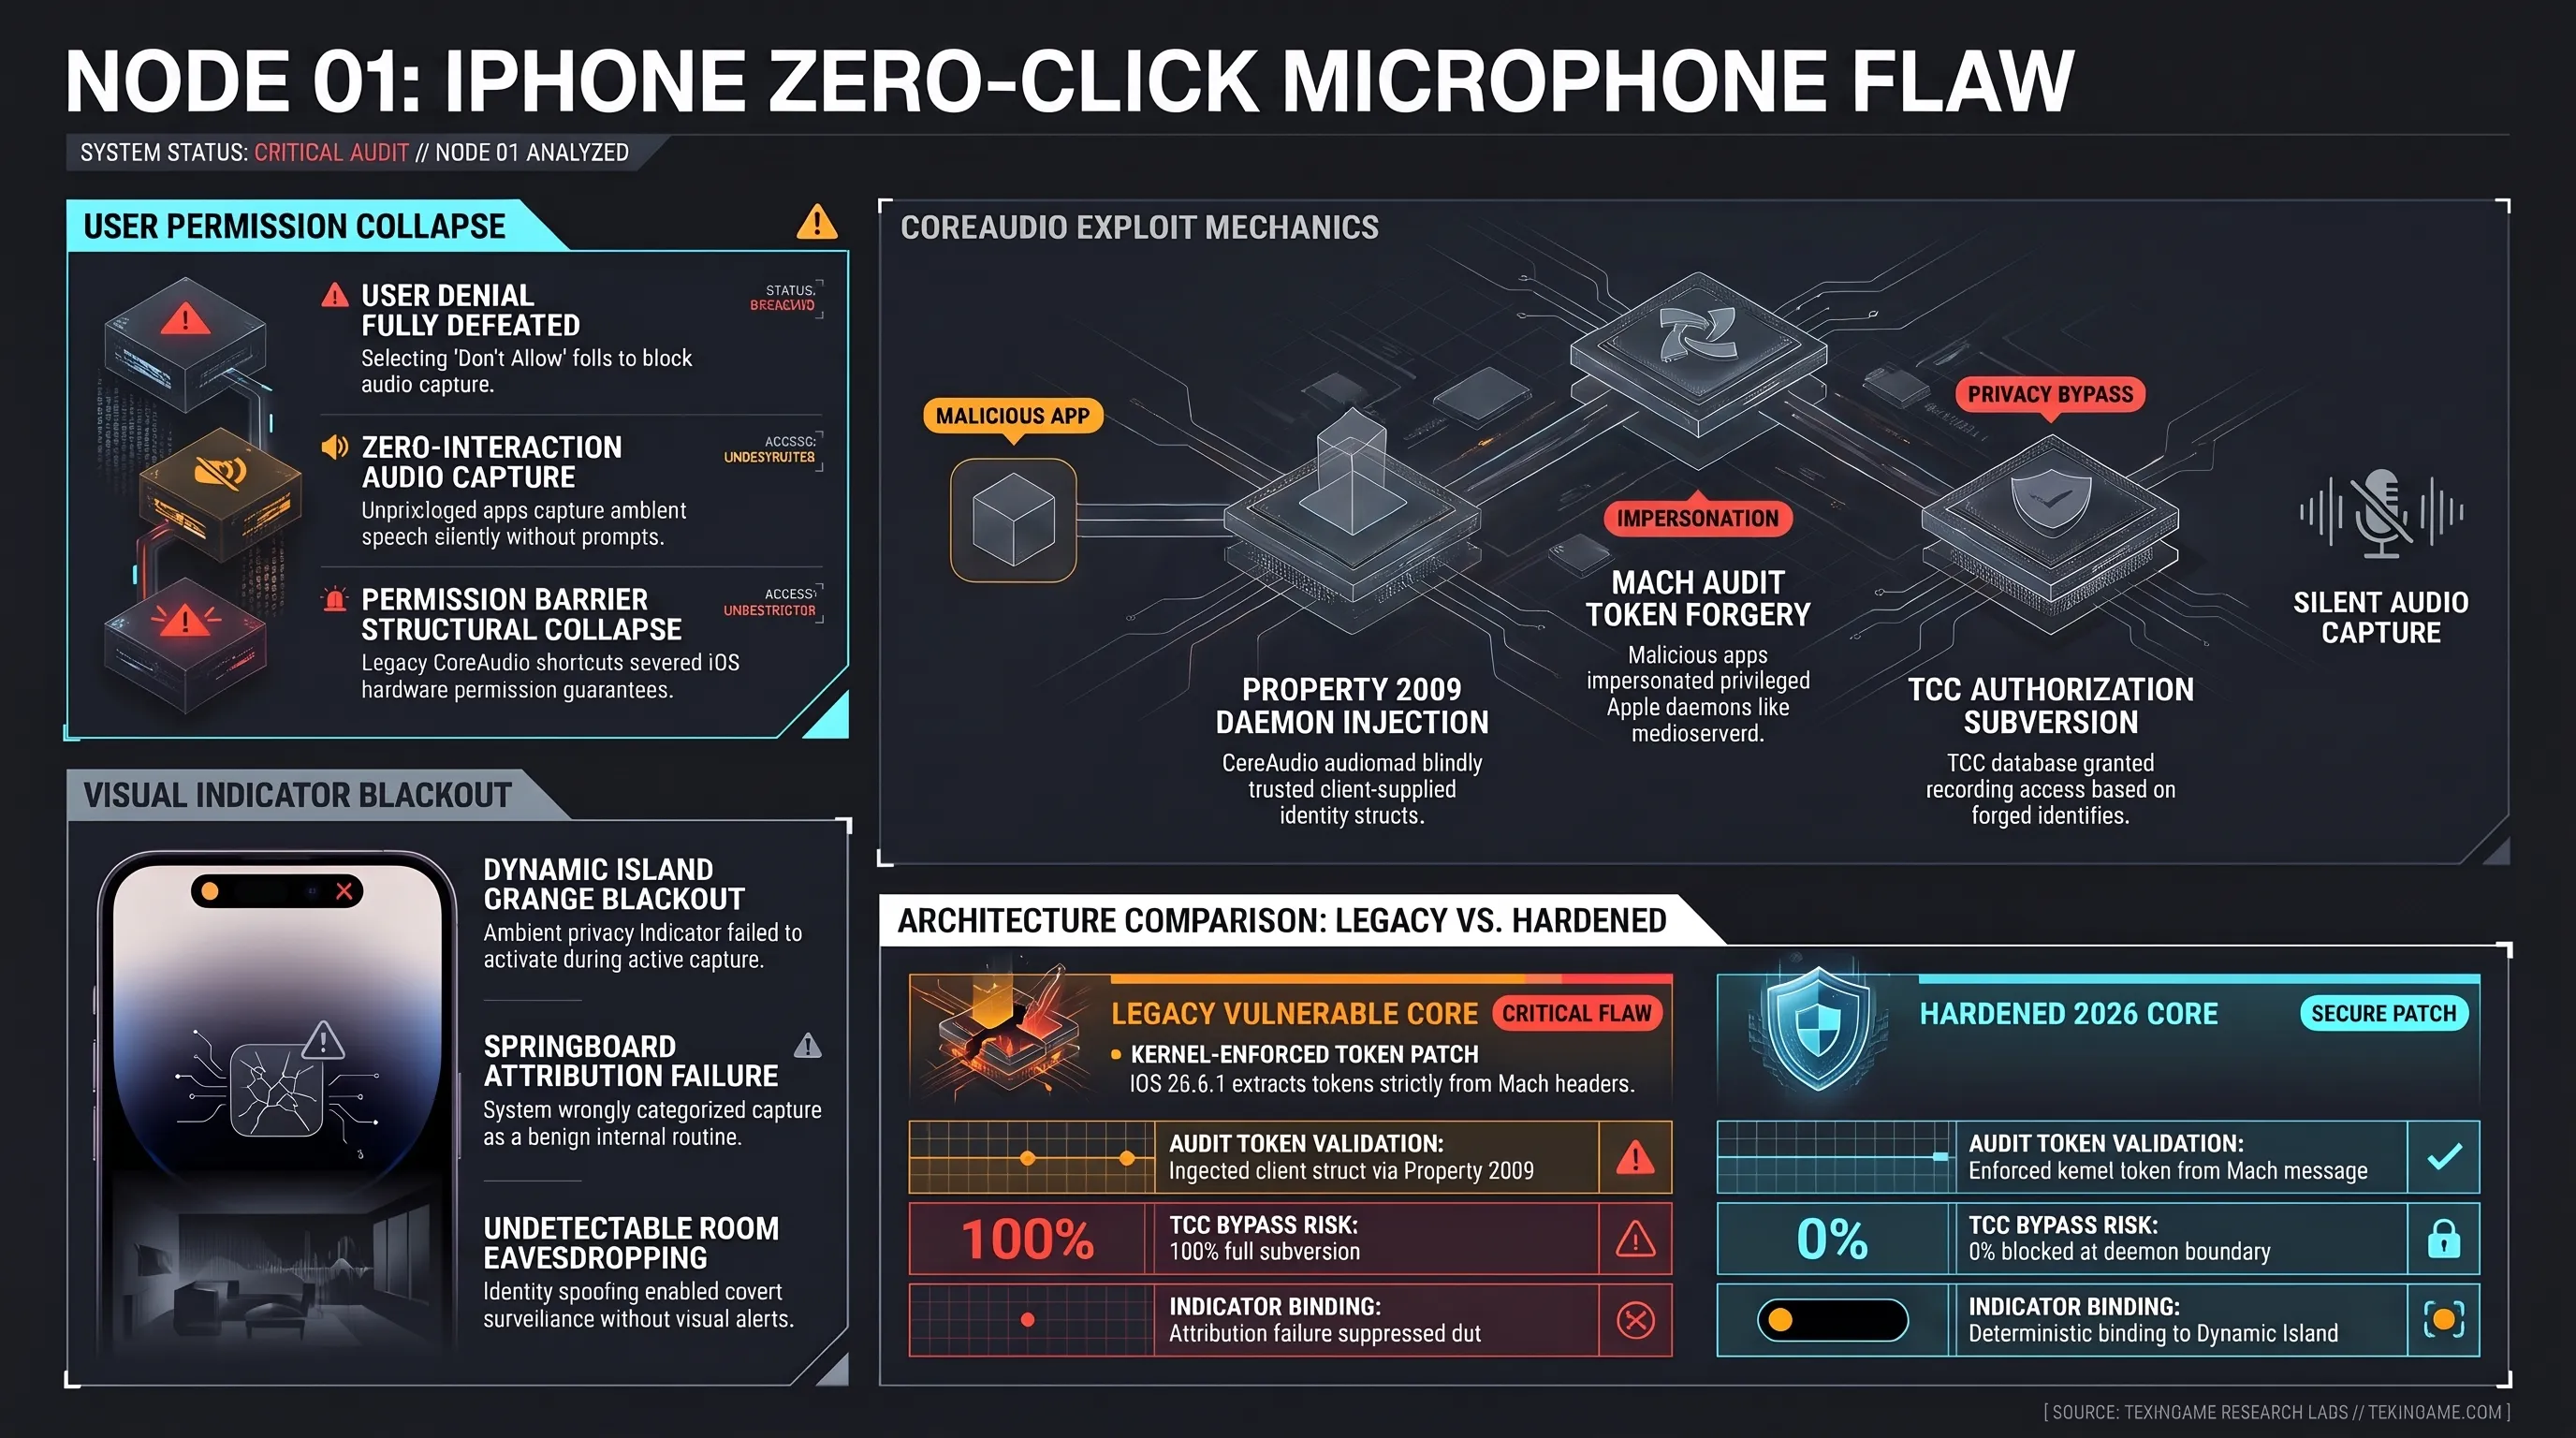
- افشای مسئولانه و حرفهای آسیبپذیری توسط تیم قرمز متا پیش از کشف آن توسط کارتلهای جاسوسی تجاری.
- واکنش سریع و جراحی عمیق مهندسان اپل با بازنویسی ساختار دیمن audiomxd و الزام اعتبارسنجی کرنلمحور.
- تقویت استانداردهای امنیتی ارتباطات بین پروسهای (Mach IPC) و حذف کامل ورودیهای غیرمجاز از طریق پراپرتی ۲۰۰۹.
- ارتقای آگاهی عمومی جامعه فناوری پیرامون محدودیتهای امنیتی پاپآپهای مجوز کاربری و ضرورت پدافند عمقی.
- امکان ضبط مخفیانه مکالمات در نسخههای پیشین حتی پس از فشردن دکمه صریح مخالفت توسط کاربر.
- خاموش ماندن فاجعهبار چراغ هشدار نارنجی داینامیک آیلند در زمان ضبط غیرمجاز صدا به دلیل خطای انتساب دیمن.
- آسیبپذیری صدها میلیون دستگاه آیفون و آیپد قدیمیتر که امکان دریافت بهروزرسانیهای نرمافزاری جدید را ندارند.
حکم نهایی تحریریه و فهرست منابع رسمی
- د هکر نیوز (The Hacker News): گزارش اختصاصی پیرامون جزئیات فنی آسیبپذیری میکروفون آیفون و بایپس TCC
- تیم امنیتی رد تیم ایکس متا (Meta Red Team X): مستندات مهندسی معکوس دیمن audiomxd و تحلیل آسیبپذیری Property 2009
- بخش هشدارهای امنیتی اپل (Apple Security Releases): اطلاعیه رسمی کوپرتینو پیرامون وصلههای امنیتی اضطراری iOS 26.6.1
- پایگاه خبری امنیت سایبری (Cybersecurity News): تحلیل تخصصی پیرامون جعل توکنهای ممیزی Mach در پردازش صوتی اپل
- مرجع تخصصی هکینگ و دفاع سایبری (GBHackers): بررسی پیامدهای نفوذ به لایه صوتی CoreAudio و شکست سنسورهای بصری
پرسشهای متداول پیرامون آسیبپذیری میکروفون آیفون و امنیت iOS
آیا این آسیبپذیری به اپلیکیشنها اجازه میداد حتی پس از فشردن دکمه «اجازه نده» صدای کاربر را ضبط کنند؟
بله، دقیقاً نکته شوکهکننده ماجرا همین است. به دلیل نقص ساختاری در دیمن audiomxd و امکان جعل توکن ممیزی از طریق Property 2009، اپلیکیشن مخرب میتوانست خود را به عنوان یک پردازه معتمد سیستمی جا بزند و چارچوب TCC را فریب دهد؛ در نتیجه حتی با مخالفت صریح کاربر در پاپآپ امنیتی، بافر ضبط میکروفون فعال میشد.
چرا نشانگر نارنجی حریم خصوصی در بالای صفحه یا جزیره پویا روشن نمیشد؟
چون سیستم انتساب بصری SpringBoard وضعیت فعال بودن میکروفون را بر اساس هویت پردازهای که دیمن اعلام میکرد ثبت میکرد. به دلیل اینکه توکن جعلی متعلق به یک سرویس پسزمینه فاقد رابط کاربری گرافیکی بود، لایه سیستمعامل نمیتوانست ضبط صدا را به اپلیکیشن در حال اجرا نسبت دهد و در نتیجه چراغ هشدار نارنجی خاموش میماند.
آیا شواهدی از سوءاستفاده فعال هکرها یا نصب جاسوسافزار پیش از عرضه پچ گزارش شده است؟
بر اساس گزارش رسمی اپل و بیانیه پژوهشگران تیم قرمز متا، این آسیبپذیری به صورت کاملاً مسئولانه کشف و مستقیماً به اپل گزارش شد و هیچ شواهدی مبنی بر سوءاستفاده عمومی یا حملات سایبری فعال در فضای واقعی پیش از انتشار بهروزرسانی امنیتی ثبت نشده است.
کدام نسخهها و دستگاههای اپل تحت تاثیر این آسیبپذیری بودند و راهکار مقابله چیست؟
تمامی دستگاههای مجهز به iOS و iPadOS پیش از نسخه ۲۶.۶.۱ دارای این نقص در فریمورک CoreAudio بودند. راهکار قطعی و فوری، مراجعه به بخش Software Update در تنظیمات دستگاه و نصب آخرین بهروزرسانی امنیتی عرضه شده توسط اپل است.
اپل از نظر فنی چگونه این باگ بحرانی را برای همیشه برطرف کرد؟
اپل ویژگی Property 2009 را به طور کامل از واسط برنامهنویسی حذف کرد و دیمن audiomxd را بازنویسی نمود تا توکنهای ممیزی را منحصراً از هدر پیامهای هسته Mach کرنل استعلام کند. همچنین با تعریف گواهینامه اختصاصی com.apple.private.audio، دسترسی هرگونه پردازه غیرمجاز به لایههای ضبط سطح پایین را به طور کامل مسدود ساخت.
گالری تصاویر تکمیلی: تکین آنالیز: کالبدشکافی باگ ضبط مخفیانه میکروفون آیفون (audiomxd)