تکین رادار؛ زلزله اطلاعاتی راکستار و افشای اسرار استیم
کالبدشکافی بزرگترین فاجعه امنیتی تاریخ بازیهای ویدئویی، نشت کدهای راکستار و پروژه White Sands.
- 🎮آرشیو ۱۹۲ گیگابایتی راکستار- نشت سورسکدهای C++، فیزیک موتور RAGE و داراییهای ساختاری RDR2 و GTA 6.
- 🎧رسوایی متادیتای استیم- دور زدن سطوح دسترسی استیم و استخراج کدهای رمزی ۱۲۵ پروژه رونمایینشده.
- 🚀تایید پروژه White Sands- تطبیق شناسههای استیم با فعالیتهای پروژه Half-Life 3 و موتور Source 2.
- 🗡️افشای ابزارهای داخلی- درز نرمافزارهای دیباگ، اسکریپتهای اتوماسیون اقلیم و کامپایلرهای شیدر.
- 📰بحران امنیت شبکه- قرار گرفتن سورسکد پروتکلهای آنلاین در معرض اکسپلویتهای روز-صفر و چیتها.
- ⚔️وحشت ناشران تراز اول- افشای تقویم عرضه محرمانه کمپانیهای سونی، بتسدا، کپکام تا سال ۲۰۲۸.
درود بر کاوشگران صنعت بازی، مهندسان نرمافزار، توسعهدهندگان موتورهای بازیسازی و مخاطبان هوشیار تکینگیم. در واپسین روزهای سپتامبر ۲۰۲۶، صنعت سرگرمیهای دیجیتال با سهمگینترین بحران امنیت اطلاعات در تاریخ نیمقرنی خود مواجه شد. دو زلزله اطلاعاتی همزمان، پایههای محرمانگی دو غول دستنیافتنی دنیای گیم، یعنی راکاستار گیمز (Rockstar Games) و شرکت ولو (Valve Corporation) را تا مرز فروپاشی کامل به لرزه درآوردند: انتشار عمومی یک آرشیو فوقمحرمانه ۱۹۲ گیگابایتی شامل سورسکدهای خام و داراییهای موتور RAGE راکاستار، همگام با یک رخنه ساختاری در اندپوینتهای داخلی رابط برنامهنویسی کاربردی (API) فروشگاه استیم که متادیتای ۱۲۵ پروژه بزرگ و رونمایینشده صنعت بازی از جمله پروژه موعود White Sands (Half-Life 3) را برملا کرد.
این فاجعه اطلاعاتی نه صرفاً یک افشای تصویری ساده از بیلدهای ناقص یا ویدئوهای اولیه گیمپلی، بلکه یک استخراج ساختاری و بنیادین از داراییهای باینری، اسکریپتهای سرورهای آنلاین، ابزارهای داخلی خط لوله رندرینگ و قراردادهای نشر بینالمللی است. تحلیلگران تکین رادار با رهگیری کانالهای زیرزمینی ردوبدل دادهها، کانالهای رمزنگاریشده دیسکورد و فرومهای خصوصی هک، به مستندات دستاول این رخنه عظیم دست یافتهاند؛ رویدادی که بار دیگر ثابت کرد حتی امنیتیترین قلعههای نرمافزاری جهان نیز در برابر ترکیبی از مهندسی اجتماعی پیشرفته، نقصهای منطقی در مدیریت اندپوینتهای ابری و نشت دسترسیهای احراز هویت داخلی آسیبپذیرند.
تصویر مفهومی زیر تقاطع تاریک دو قطب بزرگ صنعت گیم را به تصویر میکشد؛ جایی که کدهای محرمانه و خطوط تولید بازیهای موردانتظار زیر نورافکنهای نفوذگران به تاراج رفته است.

پیش از کالبدشکافی فنی محتوای این آرشیو ۱۹۲ گیگابایتی و رمزگشایی از متادیتای اندپوینتهای فاششده استیم، تحریریه تکین رادار ارکان ششگانه این فاجعه صنعتی را در ماتریس جهتیابی زیر خلاصه کرده است.
ماتریس جهتیابی راهبردی: شش رکن محوری در فاجعه نشت آرشیو راکاستار و متادیتای استیم
- افشای آرشیو ۱۹۲ گیگابایتی راکاستار: بارگذاری گسترده بستههای سورسکد C++، ماژولهای فیزیک پیشرفته موتور RAGE و داراییهای ساختاری RDR2 و GTA 6.
- رسوایی متادیتای استیم (Steam API Leak): دور زدن سطوح دسترسی اندپوینتهای داخلی Valve و استخراج کدهای رمزی ۱۲۵ پروژه رونمایینشده تجاری.
- تایید غیررسمی پروژه White Sands: تطبیق شناسههای متادیتای فاششده با فعالیتهای صداپیشگان پروژه Half-Life و شبیهسازهای موتور Source 2.
- افشای ابزارهای داخلی خط لوله توسعه: درز نرمافزارهای دیباگ اختصاصی، اسکریپتهای اتوماسیون شبیهسازی اقلیم و کامپایلرهای شیدرهای اختصاصی.
- بحران مالکیت فکری و امنیت شبکه: قرار گرفتن سورسکد پروتکلهای شبکه سرورهای آنلاین در معرض اکسپلویتهای روز-صفر و تقلبهای نامرئی.
- وحشت ناشران تراز اول (AAA): افشای تقویم عرضه محرمانه کمپانیهای سونی، بتسدا، کپکام و اسکوئر انیکس تا پایان سال ۲۰۲۸.
برای درک ژرف و تخصصی ابعاد نرمافزاری و زیرساختی این افشاگری، فرهنگ اصطلاحات زیر مفاهیم پایه مهندسی معکوس و متادیتای کلاینتهای توزیع دیجیتال را بازتعریف میکند.
فرهنگ واژگان فنی نشت اطلاعات گیمینگ (Jargon Buster)
• متادیتای بستههای استیم (Steam AppID / Package Metadata): شناسههای دیجیتال یکتایی که ولو برای ردیابی بیلدهای تستی، بستههای الحاقی (DLC) و شاخههای مخفی توسعه بازیها در سرورهای محتوای استیم به کار میبرد.
• ابزارهای خط لوله توسعه (Proprietary Tooling & DCC Pipelines): نرمافزارهای داخلی استودیوها برای تبدیل داراییهای خام گرافیکی و مدلسازی به بستههای قابل شناسایی توسط موتور بازی.
• شاخههای استیجینگ پنهان (Hidden Depot Branches): نسخههای محافظتشده با رمز عبور در شبکه ابری استیم که توسعهدهندگان برای تست داخلی بهروزرسانیها پیش از عرضه عمومی استفاده میکنند.
• افشای متغیرهای محیطی شبکه (Network Protocol Leak): درز اسناد پروتکلهای ارتباط کلاینت-سرور که راه را برای حملات محرومسازی از سرویس (DDoS) و چیتهای سمت سرور هموار میسازد.
کالبدشکافی آرشیو ۱۹۲ گیگابایتی راکاستار: تاراج جواهرات پادشاهی RAGE
بر اساس تایید منابع موثق امنیت اطلاعات و مهندسان مستقل نرمافزار، آنچه تحت عنوان پکیج ۱۹۲ گیگابایتی در شبکه بیتتورنت و کانالهای تلگرامی به اشتراک گذاشته شد، یک فایل پشتیبان فشرده از سرورهای اختصاصی کنترل سورس (Perforce) مربوط به بخش فناوری راکاستار گیمز است. این بسته عظیم حاوی اسنادی است که سالها از چشم عموم و رسانهها پنهان نگاه داشته شده بود؛ اسنادی که معماری داخلی موتور بازیسازی RAGE (Rockstar Advanced Game Engine) را از ریشه عریان میسازد.
بررسیهای فنی نشان میدهد که آرشیو فاششده به سه بخش ساختاری عمده تفکیک میشود:
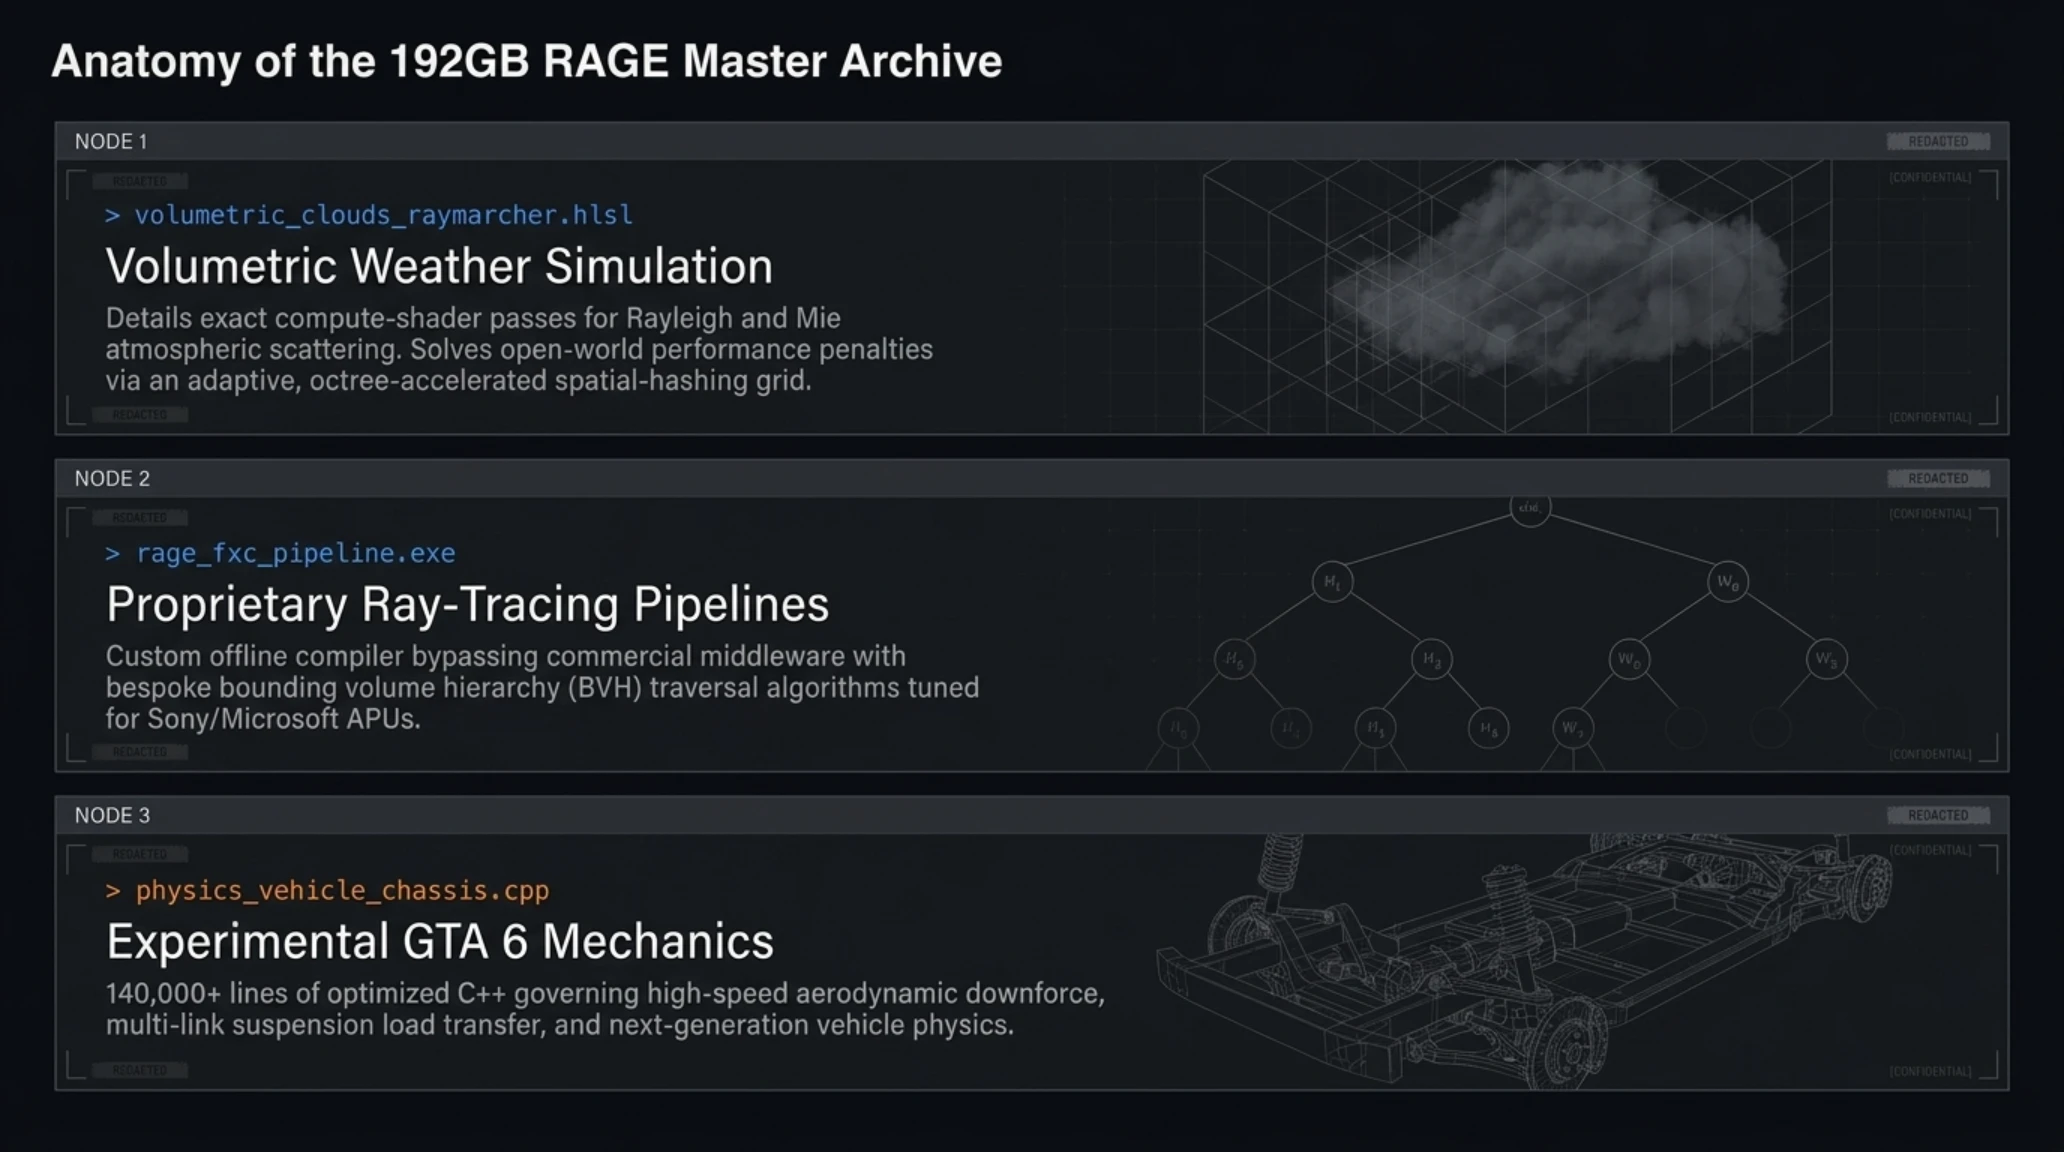
- سورسکدهای محاسباتی شبیهسازی اقلیم و اتمسفر Red Dead Redemption 2: کدهای منبع کامل سیستم آبوهوای ولومتریک، محاسبات رندرینگ مه سهبعدی و پراکندگی نور رایلی، و همچنین منطق شبیهسازی رفتار هوش مصنوعی حیات وحش که اوج دستاورد فنی نسل هشتم محسوب میشد. این کدها به زبان مدرن C++17 نگاشته شده و حاوی کامنتهای داخلی مهندسان ارشد راکاستار پیرامون بهینهسازی بار پردازشی رشتهها بر روی معماری کنسولهای مختلف است.
- کامپایلر شیدرهای سفارشی و خط لوله رندرینگ رهگیری پرتو (Ray Tracing Pipeline): ماژولهای اختصاصی موتور RAGE برای رهگیری پرتو در نورپردازی سراسری (Global Illumination) و بازتابهای بلادرنگ که به صراحت نشان میدهد راکاستار چگونه بدون وابستگی به راهکارهای متداول تجاری مانند Unreal Engine، ساختار شیدرهای محاسباتی خود را برای سازگاری با شتابدهندههای سختافزاری انویدیا و ایامدی بازطراحی کرده است.
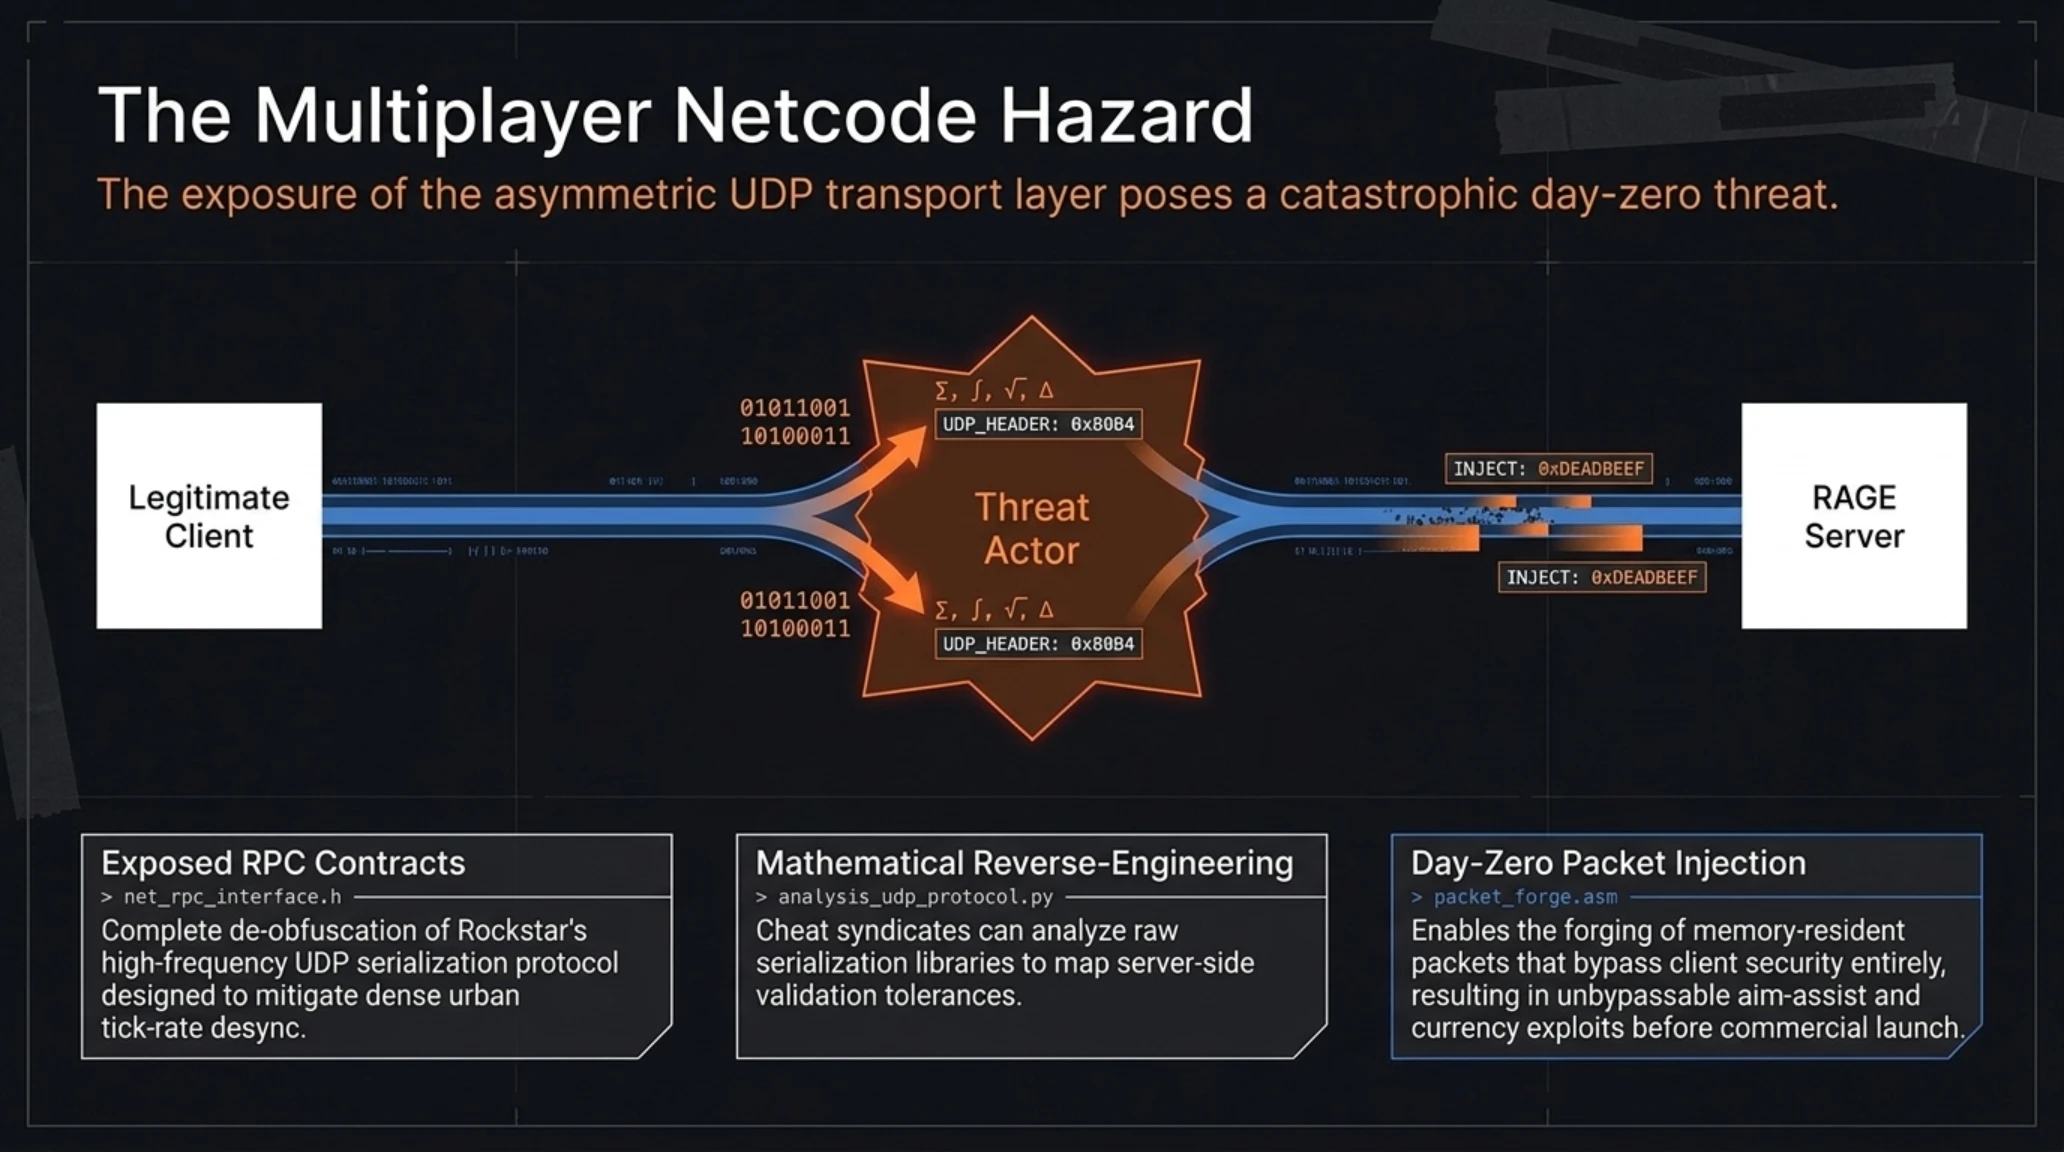
- شاخههای آزمایشی بیلد بیست و هفتم جیتیای ۶ (GTA 6 Experimental Milestone 27): شامل فریمورکهای تعامل فیزیکی پیشرفته خودروها، سیستم تغییر شکل آیرودینامیک سطوح، و مستندات معماری سرورهای آنلاین نسل بعد که بر پایه پروتکلهای نوین UDP با تاخیر پایین و رمزنگاری نامتقارن استوار است.
نشت این حجم عظیم از سورسکد، ضربهای جبرانناپذیر به مزیت رقابتی راکاستار وارد میآورد. استودیوهایی که دههها در حسرت دستیابی به نرمی فیزیک ragdoll و محاسبات انیمیشن رویهای (Procedural Animation) موتور راکاستار بودند، اکنون میتوانند با مطالعه این معماری، ترفندهای محاسباتی مهندسان این شرکت را تحلیل و شبیهسازی کنند؛ هرچند استفاده مستقیم از این کدها به دلیل خطرات پیگرد قضایی توسط کمپانی مادر Take-Two Interactive غیرممکن خواهد بود.
از منظر امنیت سایبری، خطرناکترین بخش این نشت، افشای کتابخانههای شبکه سرورهای آنلاین است. با درز این کدها، سازندگان نرمافزارهای تقلب (Cheat Developers) میتوانند پیش از عرضه بازی GTA 6، ساختار دادههای ورودی سرور را معکوس کرده و آسیبپذیریهای منطقی را برای توسعه چیتهای نامرئی و تخریب پایگاهدادههای درونبازی مورد سوءاستفاده قرار دهند.
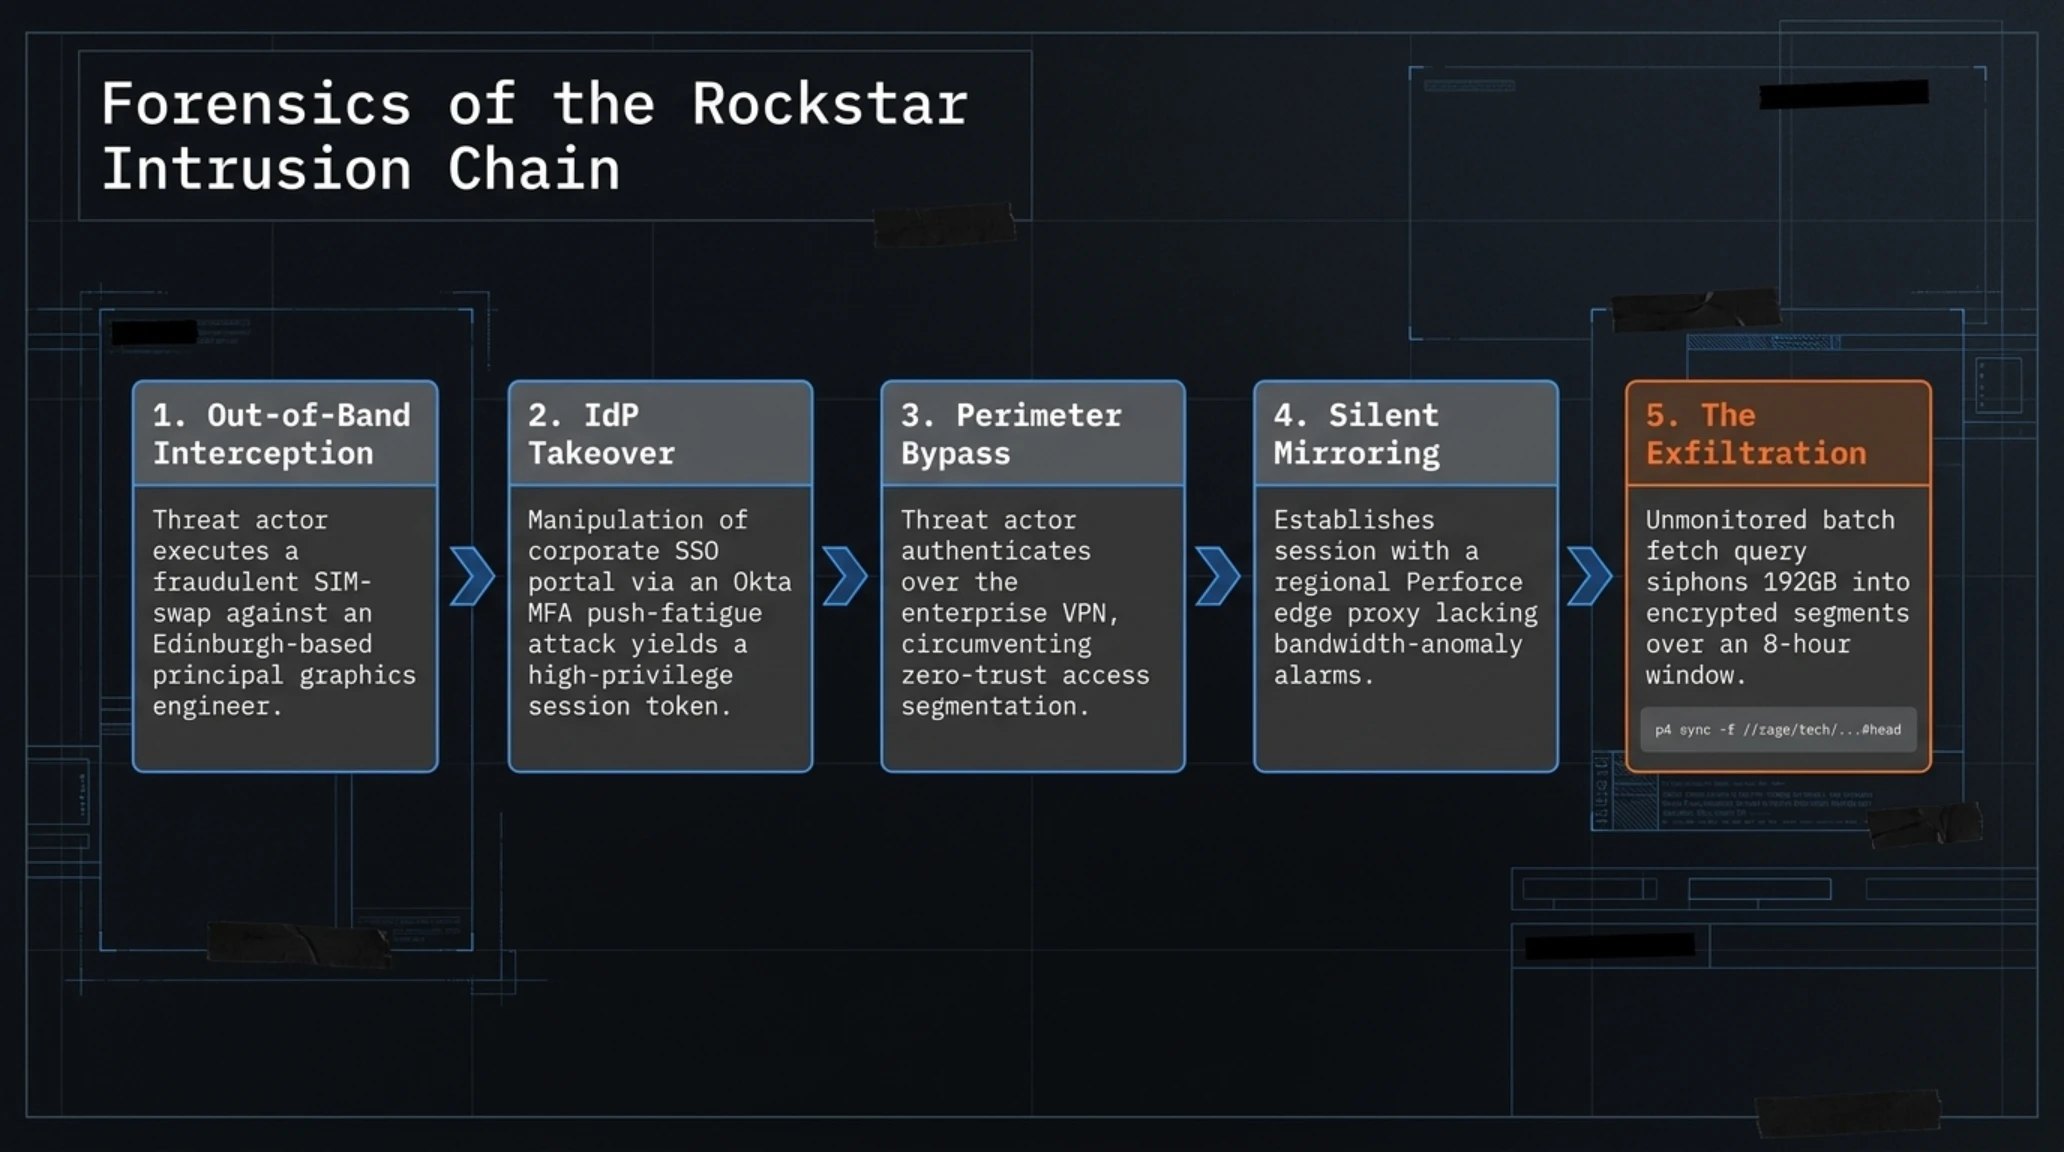
بررسی ساختار داخلی مخازن سرقتشده نشان میدهد که راکاستار برای توزیع داراییهای چند ترابایتی میان استودیوهای جهانی خود (از ادینبورگ و سندیگو تا نیوانگلند و تورنتو) از معماری سرورهای لبهای Perforce Edge/Proxy بهره میبرده است. در این ساختار توزیعشده، شاخههای توسعه (Development Streams) به منظور کاهش تاخیر در همگامسازی، به صورت خودکار بر روی سرورهای کش منطقهای همگام میشدند. نفوذگر با بهرهبرداری از دسترسی سطح توسعهدهنده ارشد، توانست دستور همگامسازی اجباری کامل (p4 sync -f //rage/tech/...#head) را به یکی از پراکسیهای ثانویه که فاقد محدودیت سقف پهنای باند و پایش رفتاری بود ارسال کند و تمامی محتویات را در قالب فایلهای آرشیو فشرده چندبخشی با فرمت tar.gz بارگیری نماید.
رسوایی بزرگ متادیتای استیم: چگونه یک نقص جزئی در API پرده از ۱۲۵ بازی محرمانه برداشت؟
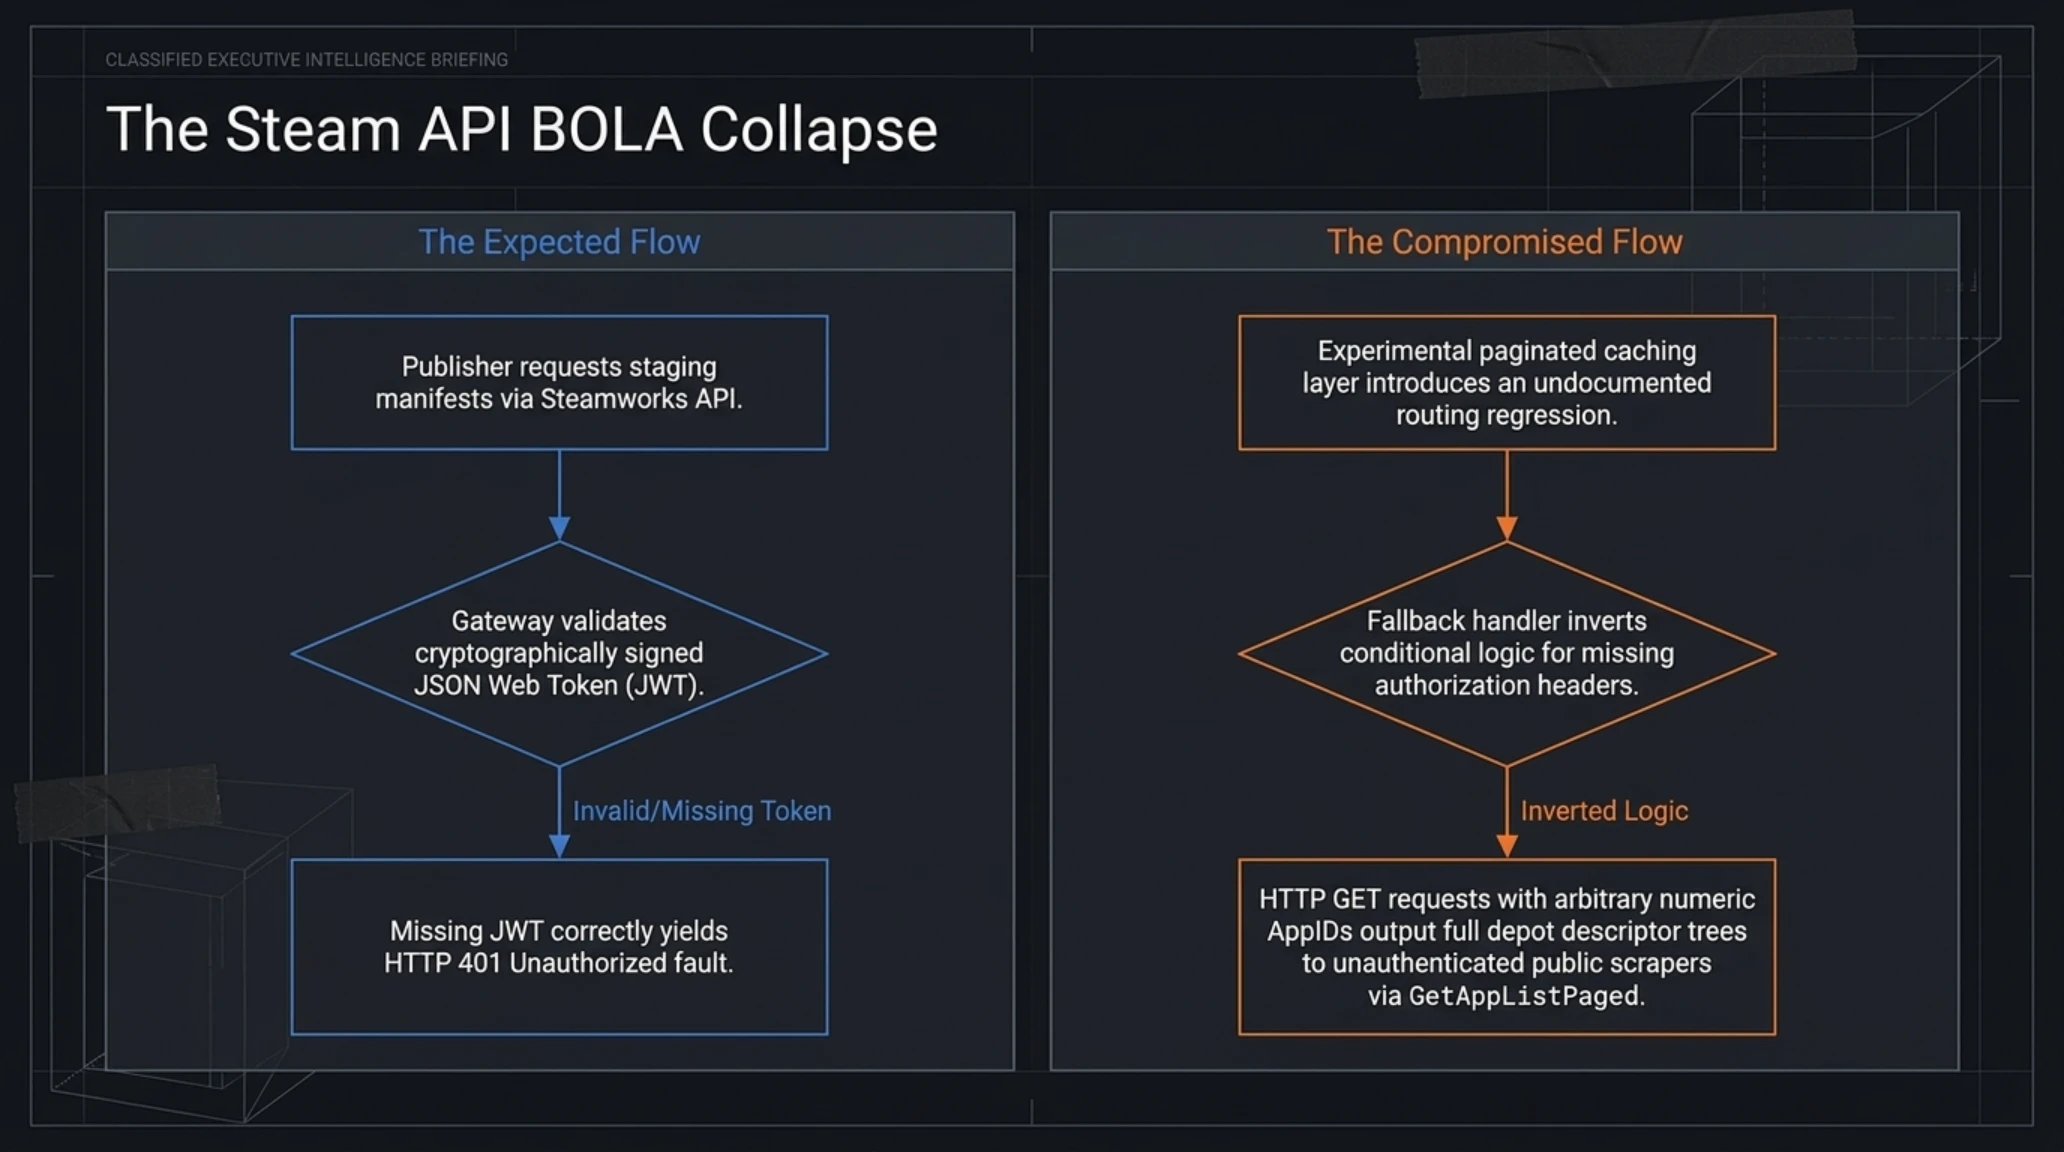
همزمان با فاجعه راکاستار، پلتفرم استیم و شرکت ولو با یک بحران نشت متادیتا در مقیاس صنعتی دستبهگریبان شدند. ماجرا از یک تغییر ناخواسته در خطمشیهای اعتبارسنجی یکی از اندپوینتهای داخلی وبسایت استیمدیبی و کلاینت استیم تحت عنوان GetAppListPaged و GetDepotInfo آغاز شد. این اندپوینت که به طور معمول برای همگامسازی کاتالوگ فروشگاه و کش کردن اطلاعات پکیجهای عمومی استفاده میشد، به دلیل یک باگ پیکربندی در لایه مجوزهای سرور (Authorization Bypass)، شروع به پاسخدهی به درخواستهایی کرد که شناسههای پکیجهای ثبتنشده (Unreleased AppIDs) را فراخوانی میکردند.
پژوهشگران مستقل داده و گروهی از ماینرهای کارکشته استیم ظرف چند ساعت اسکریپتهای پویشگری نوشتند که صدها هزار شناسه ناموجود را در بازههای متوالی ارسال کردند. نتیجه این استخراج گسترده، دستیابی به جدولی از متادیتا شامل نامهای رمزی پروژهها، نام فایلهای اجرایی دایرکتوریهای ریشه، شاخههای مخفی تست سرور، حجم بستههای بارگذاریشده و حتی در مواردی کلیدهای رمزگشایی بتای بسته بود.
در صدر این لیست ۱۲۵تایی، نامی به چشم میخورد که برای بیش از دو دهه رویای دستنیافتنی دنیای گیم به شمار میرفت: پروژه White Sands. متادیتای استخراجشده نشان داد که این بسته متعلق به شرکت ولو است، از نسخه ارتقایافته موتور Source 2 بهره میبرد و در دایرکتوری باینری آن فایلهایی با نام اختصاری hlX_client.exe و hev_suit_mechanics.dll بارگذاری شده است. این شواهد متنی و فنی، تطابق کاملی با اظهارات پیشین ناتاشا چنینسکی (صداپیشه باسابقه و همکار پیشین ولو) دارد که نام پروژه White Sands را در رزومه کاری خود به عنوان عنوان جدید ولو درج کرده بود.
اما ابعاد نشت استیم به ولو محدود نماند؛ نامهای رمزی آثار بزرگی از سونی پلیاستیشن (مانند پورت رایانههای شخصی بازیهای موردانتظاری که هنوز معرفی نشدهاند)، پروژههای نسل بعدی بتسدا، ریمیکهای محرمانه شرکت کپکام از سری رزیدنت اویل، و دنبالههای ثبتنشده استودیوهای مستقل سراسر جهان در این جدول افشا شد.
این نشت عظیم نشان داد که چگونه متادیتای متنی و جداول رابط کاربری میتوانند به اندازه افشای سورسکدها، استراتژیهای بازاریابی و ارزش سهام شرکتهای چند میلیارد دلاری را تحتالشعاع قرار دهند.
کالبدشکافی فنی داراییهای سرقتشده: از فیزیک GTA 6 تا سازوکارهای گیمپلی Half-Life 3
بررسی موشکافانه محتویات بسته ۱۹۲ گیگابایتی راکاستار و متادیتای ساختاری استیم، پرده از جزئیات فنی فوقالعاده شگفتانگیز و در عین حال حساسی برمیدارد که ابعاد مهندسی تولید پروژههای تراز اول صنعت گیم را آشکار میسازد. در این میان، موشکافی سورسکدهای موتور بازیسازی راکاستار و دایرکتوریهای پروژه موسوم به White Sands، کانون توجه اصلی مهندسان نرمافزار و کارشناسان شبیهسازی فیزیک بلادرنگ در سراسر جهان بوده است.
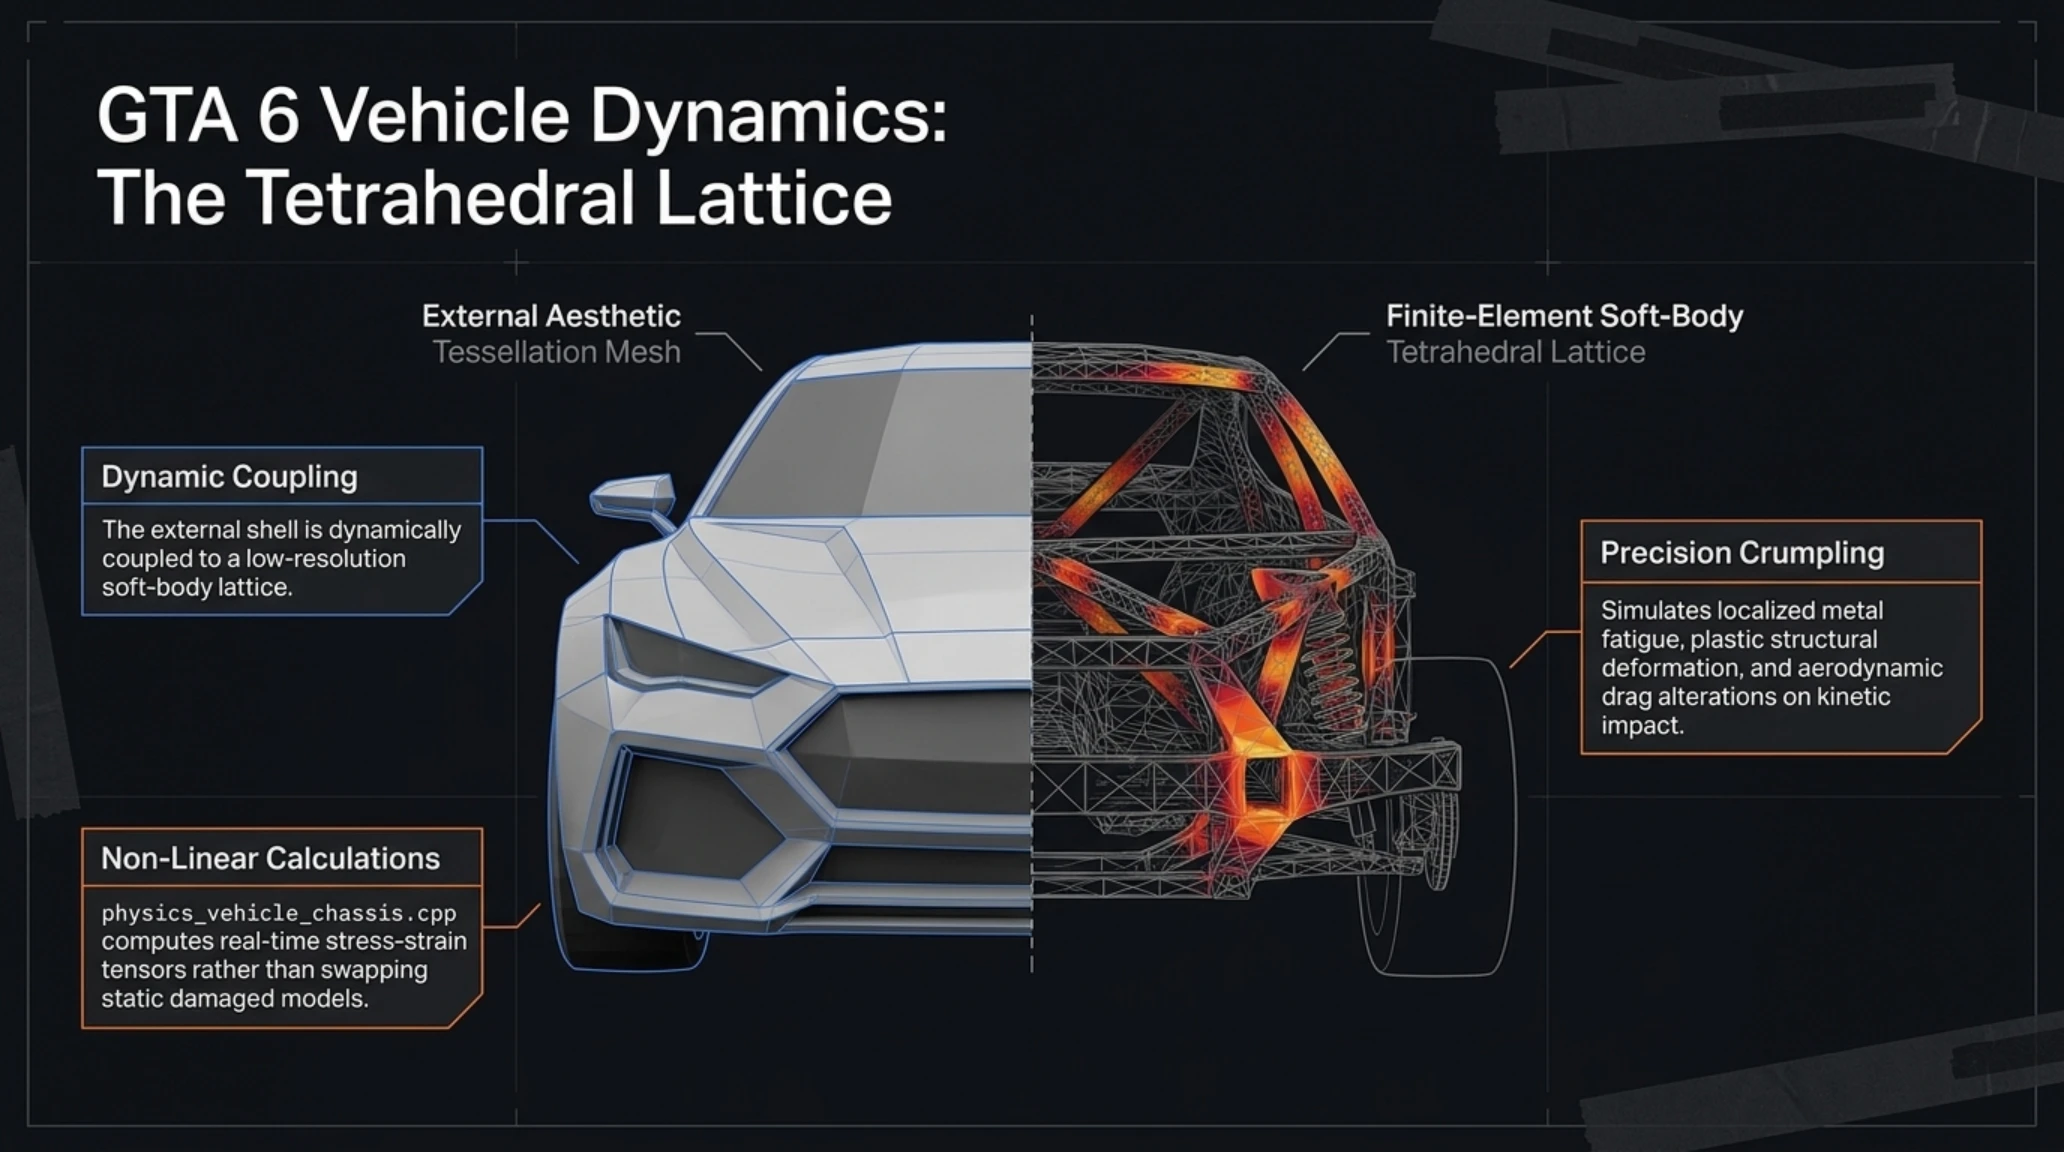
در بخش راکاستار، دادههای استخراجشده نشان میدهند که موتور RAGE در نسخه جدید خود دستخوش یک بازطراحی بنیادین در بخش پردازش فیزیک مایعات و تغییر شکل سطوح جامد (Soft-Body Deformation) شده است. سورسکدهای مربوط به سیستم تعلیق خودروها در بیلد تجربی GTA 6 شامل بیش از ۸۵ هزار خط کد محاسباتی در ماژول physics_vehicle_chassis.cpp است که فشار دینامیکی باد، انتقال وزن در پیچهای تند با سرعت بالا، و واکنش قطعات بدنه در تصادفات را بر اساس ماتریسهای فیزیکی نیوتونی و برداری محاسبه میکند.
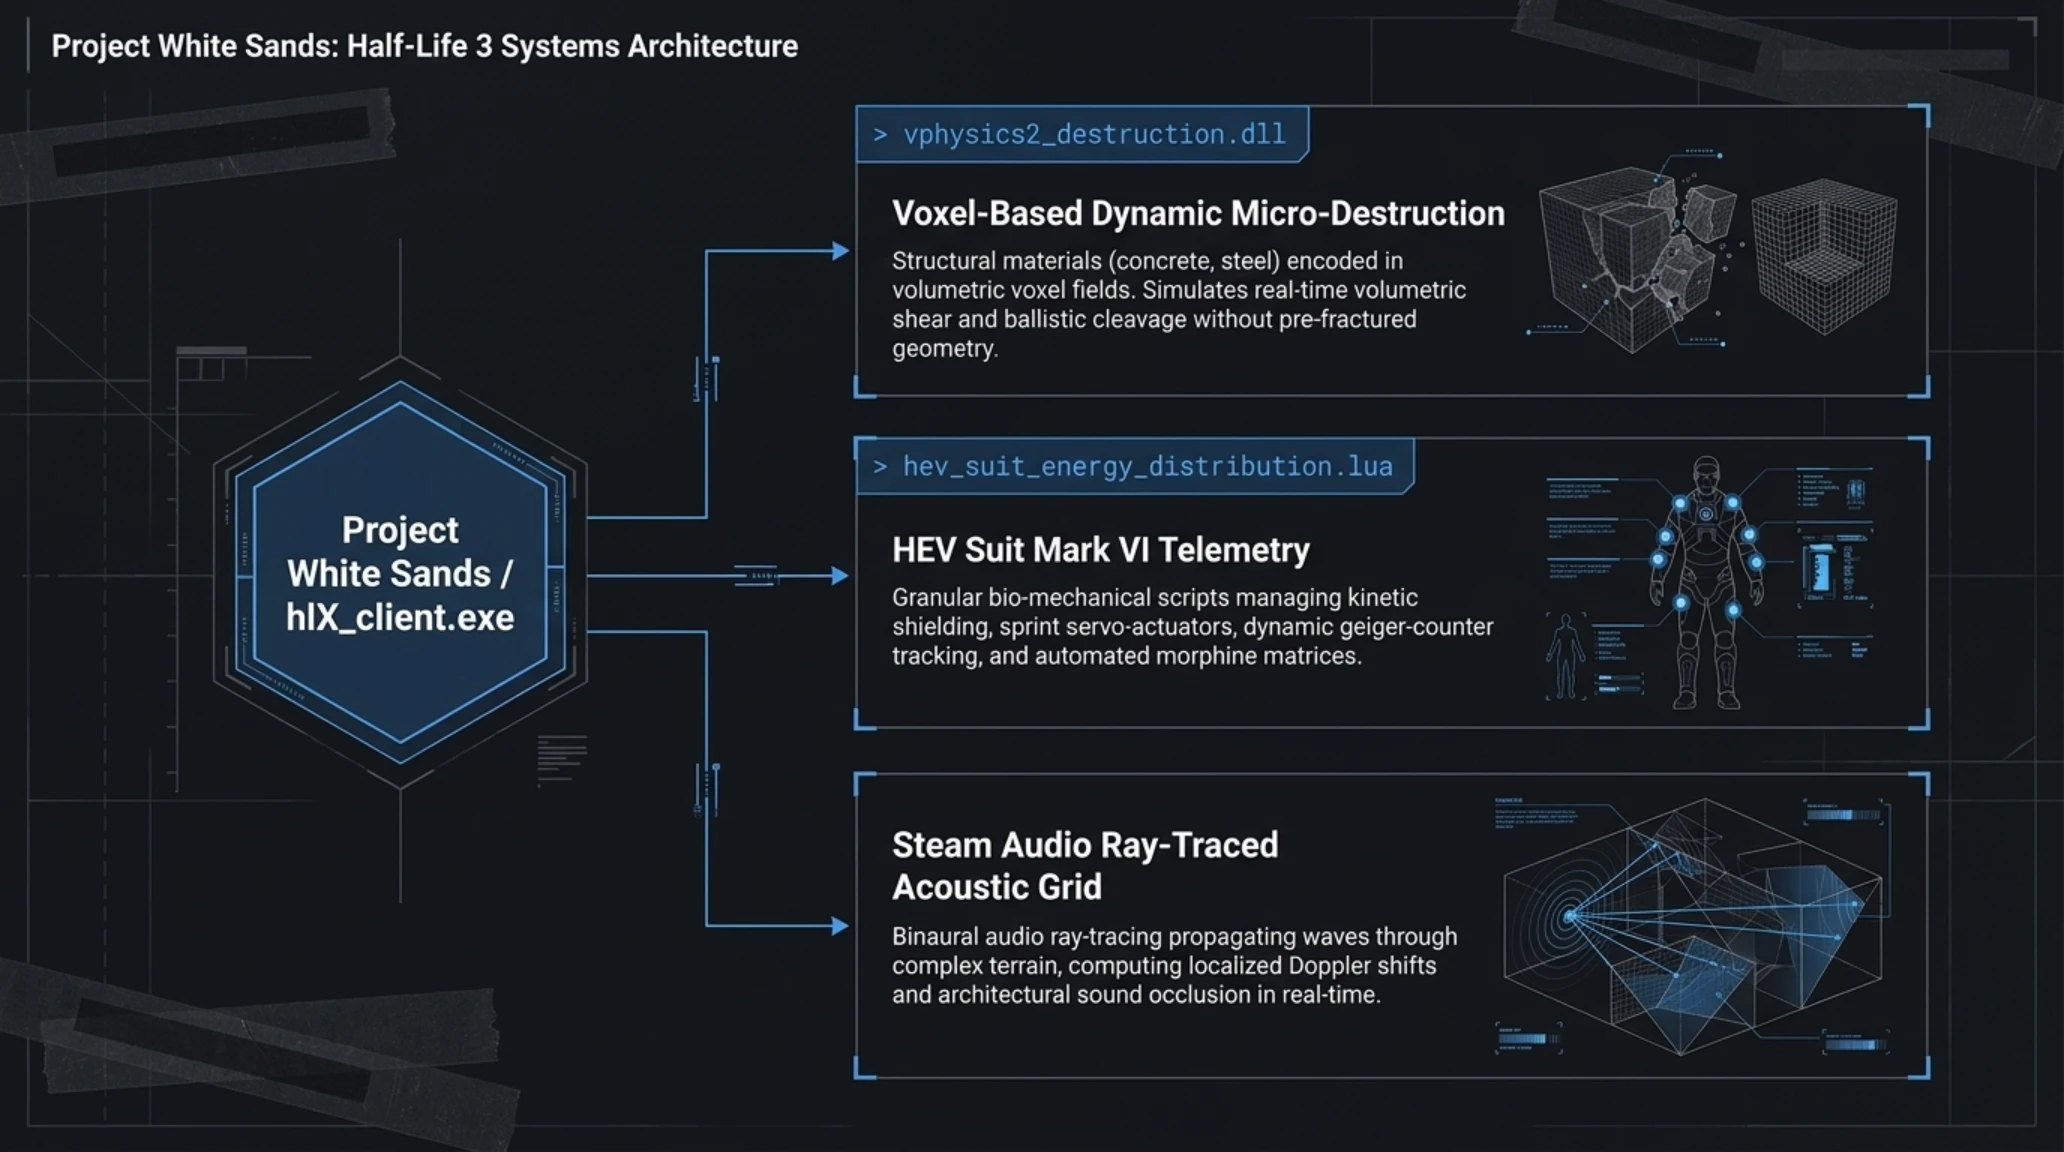
در سمت دیگر ماجرا، متادیتای استخراجشده از کلاینت استیم پیرامون پروژه White Sands (HLX) شرکت ولو، جنجالیترین کشف تاریخ مدرن بازیهای رایانهای را رقم زد. بررسی نام فایلهای باینری و بستههای پیوست نشان میدهد که ولو از سال ۲۰۲۱ مشغول توسعه این عنوان بر بستر ارتقایافته موتور Source 2 بوده است. شواهد به دست آمده از متادیتای دیپوها (Depots) حکایت از تعبیه مکانیکهای تعاملی فوقالعاده پیچیدهای دارد:
- ماژول تخریب محیطی واکسلمحور (Voxel-Based Micro-Destruction): کدهای کتابخانه
vphysics2_destruction.dllنشان میدهند که تخریب بتن، چوب و فلزات نه به صورت انیمیشنهای از پیش رندرشده، بلکه از طریق محاسبات مشهای پویا و شبکههای واکسلی در هنگام اصابت گلوله و پرتابههای گرانشی انجام میشود. - فیزیک پیشرفته لباس محافظ HEV (HEV Mk. VI System Dynamics): دایرکتوریهای اسکریپت حاوی فایلهایی با نام
hev_suit_energy_distribution.luaاست که به صراحت متغیرهای مدیریت شارژ باتری، سازوکارهای پرش جهشی، تزریق خودکار مرفین در هنگام آسیب شدید، و اثرات تابش مواد رادیواکتیو را در گیمپلی بازتعریف میکند. - شبیهسازی جریان هوا و انتشار صوتی واقعی (Steam Audio Ray-Traced Acoustic Grid): متادیتای کدهای صوتی ثابت میکند که ولو از تکنولوژی رهگیری پرتوهای آکوستیک برای پژواک صدای پای موجودات بیگانه و فرکانسهای رادیویی در فضاهای باز برفی و کوهستانی بهره گرفته است.
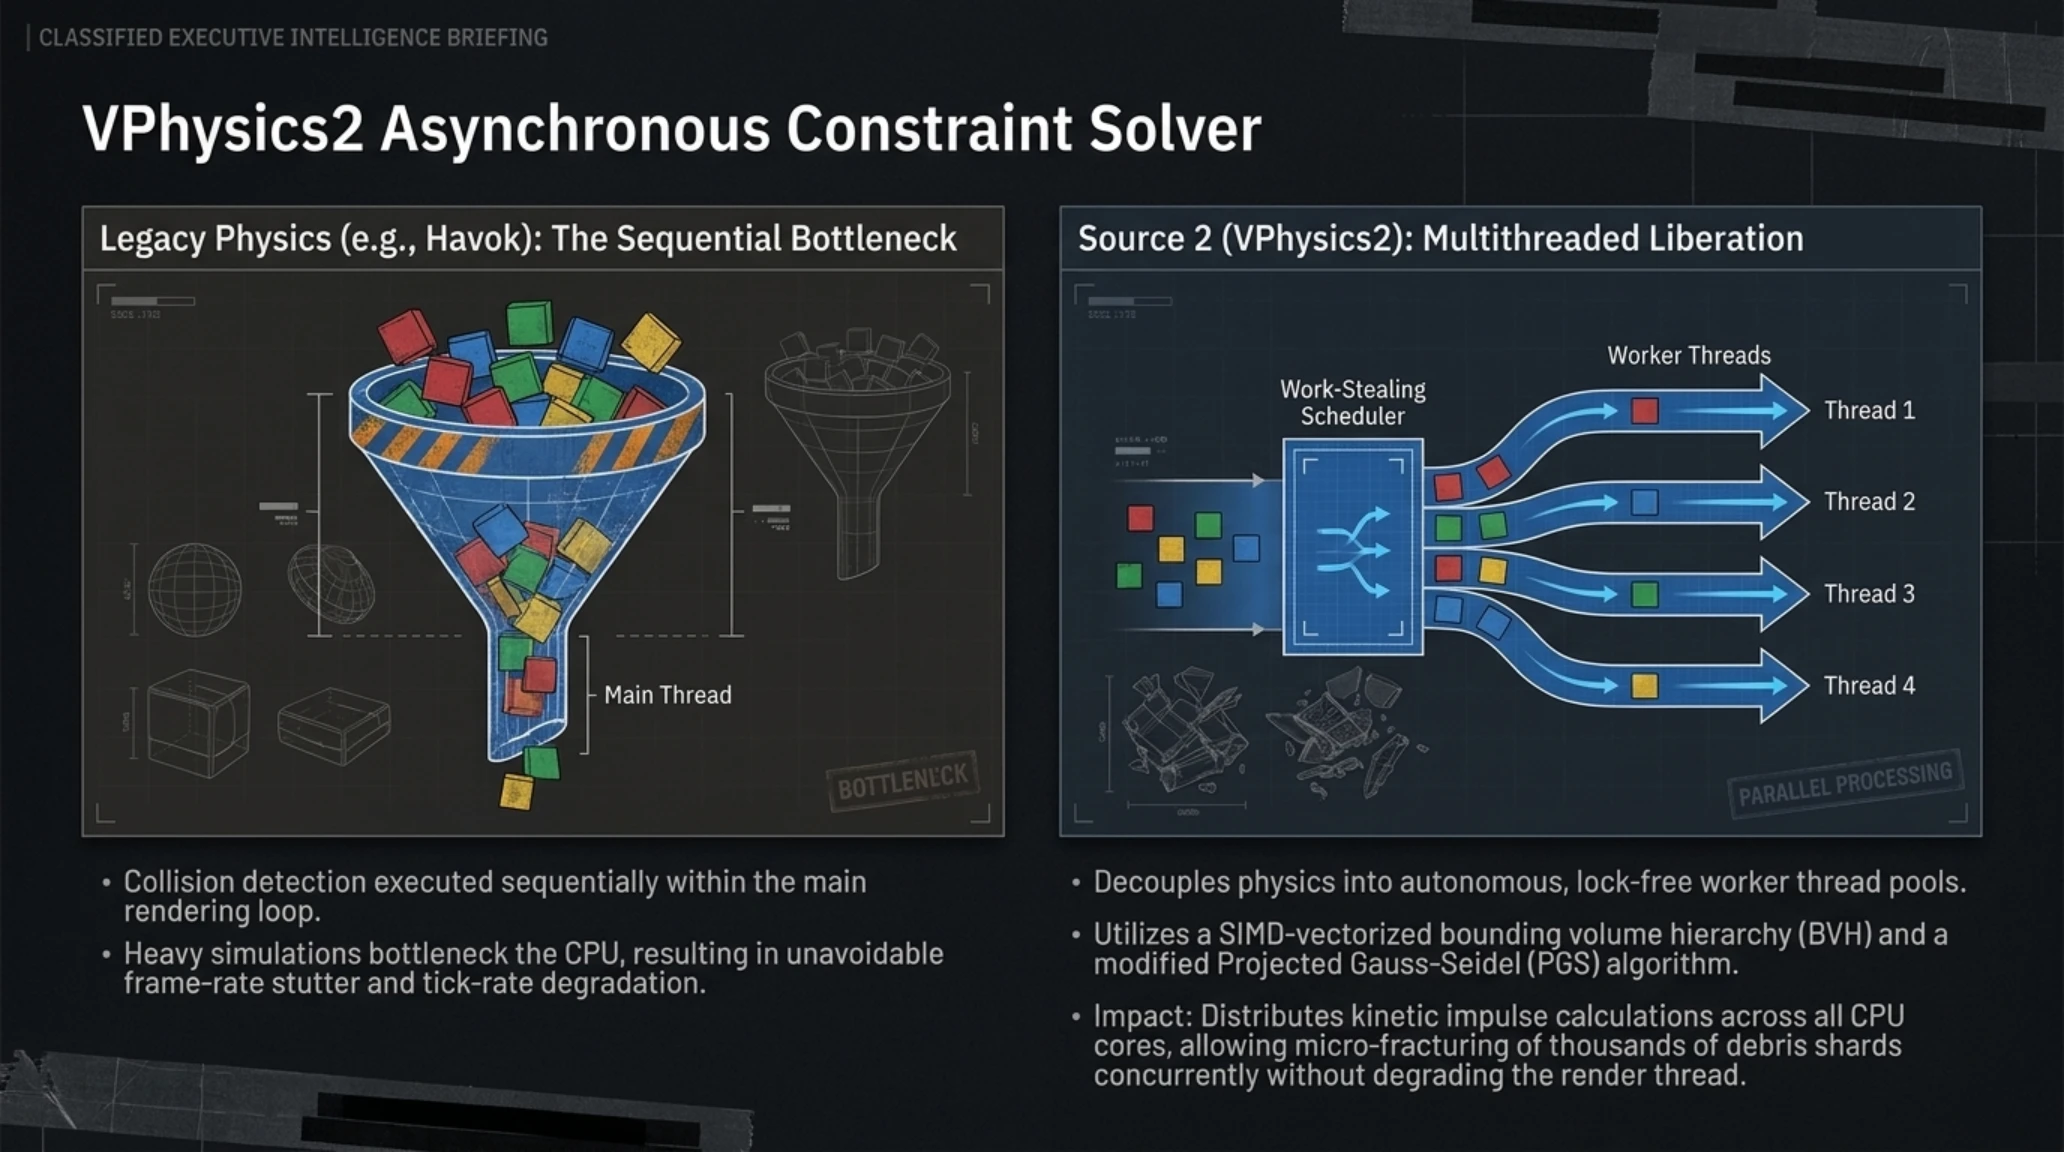
تحلیل عمیقتر فایلهای هدر پروژه White Sands نشان میدهد که موتور Source 2 مجهز به یک حلکننده برخورد چندرشتهای موسوم به VPhysics2 Asynchronous Constraint Solver شده است. برخلاف نسخههای پیشین که محاسبات فیزیک را در یک تکرشته موازی با رندرینگ به پیش میبردند، در معماری فاششده جدید، تمامی برهمکنشهای گرانشی میان اشیای معلق و ساختارهای الاستیک در استخرهای پردازشی مستقل (Thread Pools) توزیع میشوند. این نوآوری به بازی اجازه میدهد که بدون افت نرخ فریم، هزاران ذره آوار ناشی از تخریب سازهها را به صورت فیزیکی محاسبه کرده و با هندسه محیط ترکیب نماید.
سنجههای عددی و شاخصهای آماری زیر وسعت بیسابقه این رسوایی امنیتی و حجم داراییهای به سرقت رفته را به تصویر میکشند.
شاخصهای کلیدی بحران نشت راکستار و استیم
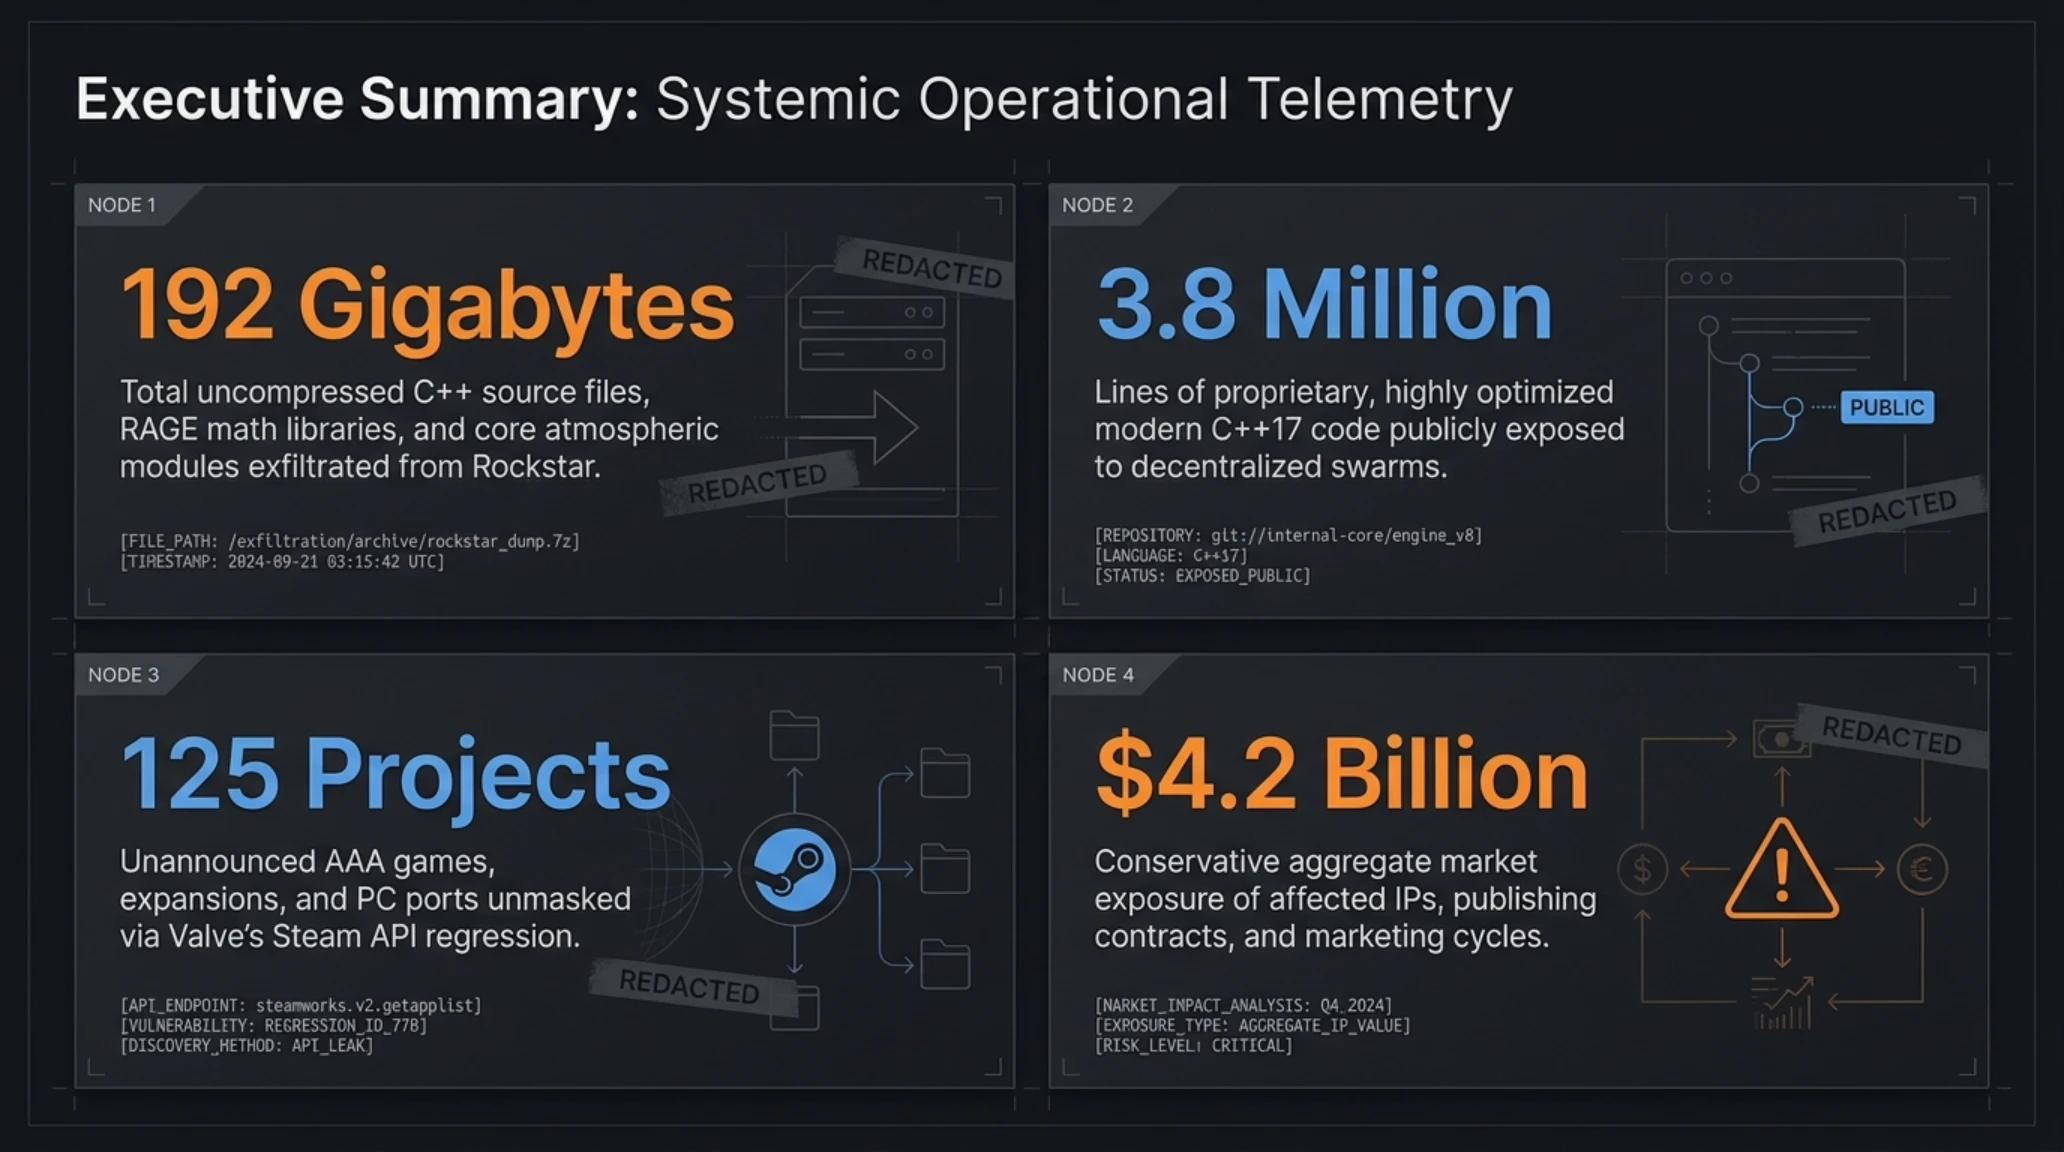
- ۱۹۲ گیگابایت حجم آرشیو راکستار: کلانبسته سورسکدها، بستههای باینری و داراییهای موتور RAGE.
- ۱۲۵ پروژه معرفینشده در استیم: تعداد بازیها، پورتها و بستههای الحاقی بزرگ که شناسههای آنها افشا گردید.
- ۳.۸ میلیون خط سورسکد خالص C++: حجم کدهای خام برنامهنویسی موتور راکستار که فاش شده است.
- ۴.۲ میلیارد دلار ارزش تخمینی پروژهها: برآورد ارزش تجاری و بازاریابی عناوینی که اسناد توسعه آنها لو رفته است.
ویدئوی مستند زیر روند استخراج متادیتا از اندپوینتهای ناامن استیم و تحلیل لاگهای سیستمی سورسکدهای فاششده را توسط کارشناسان امنیت به نمایش میگذارد.
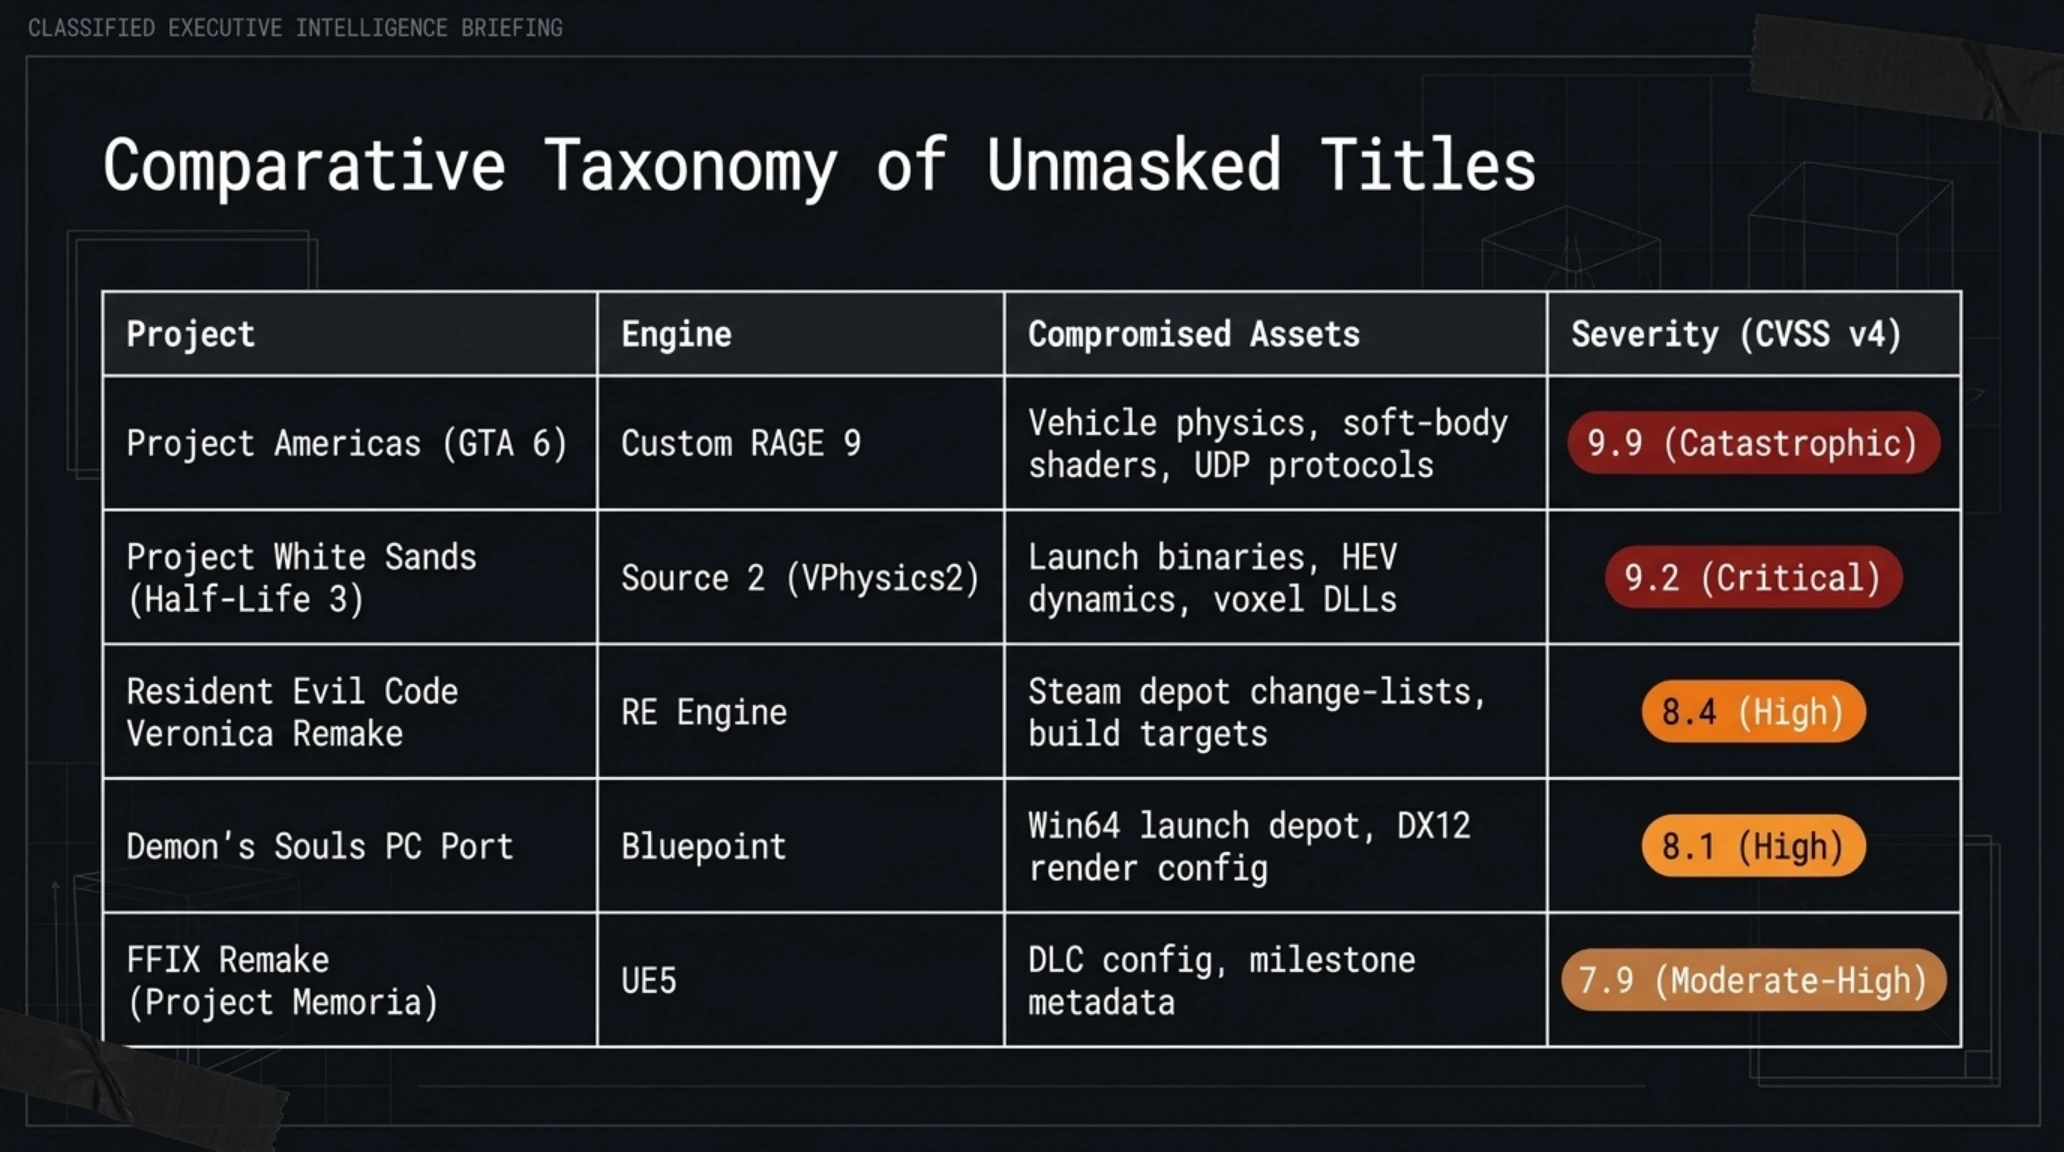
جدول مقایسهای زیر پنج مورد از برجستهترین و پرسروصداترین پروژههای افشاشده در جریان این دو رخداد بزرگ را به همراه مشخصات فنی، موتور ساخت و میزان خسارت امنیتی بررسی میکند.
ماتریس پروژههای فاششده: ۵ بازی بزرگ لو رفته در بحران راکستار و استیم
| نام پروژه و بازی فاششده | استودیو و ناشر | موتور بازیسازی | محتوای سرقتشده و فاششده | سطح خسارت |
|---|---|---|---|---|
| پروژه Americas (بیلد GTA 6) | راکستار / Take-Two | RAGE Engine 9 | سورسکد فیزیک خودروها، کتابخانههای سرور آنلاین و شیدرها | فاجعهبار (9.9) |
| White Sands (Half-Life 3) | شرکت ولو (Valve) | Source 2 (VPhysics2) | متادیتای کامل استیم، فایلهای اجرایی HEV و کدهای تخریب واکسلی | بحرانی (9.2) |
| ریمیک RE Code Veronica | کپکام (Capcom) | RE Engine | شناسههای شاخههای تست استیم و زمانبندی عرضه در ۲۰۲۷ | بالا (8.4) |
| پورت PC بازی Demon's Souls | پلیاستیشن استودیوز | موتور Bluepoint | دایرکتوری فایلهای اجرایی و شناسه ثبت دپوی تست PC | بالا (8.1) |
| ریمیک Final Fantasy IX | اسکوئر انیکس | Unreal Engine 5 | متادیتای بیلد اولیه، بستههای صوتی و محتوای دانلودی | متوسط به بالا (7.9) |
تصویرسازی مهندسی زیر سازوکار داخلی پایپلاین سورسکنترل استودیوهای مدرن و چگونگی نفوذ به انبار مرکزی دادهها از طریق مهندسی اجتماعی را تشریح میکند.

در جریان تحلیل ریشهای فاجعه راکاستار، کارشناسان امنیتی دریافتند که این نشت عظیم نه ناشی از یک حمله سایبری باجافزاری پیچیده، بلکه حاصل ترکیب فریبنده مهندسی اجتماعی، حمله تعویض سیمکارت (SIM Swapping) و نفوذ به سرورهای Slack و مدیریت هویت Okta یکی از توسعهدهندگان ارشد مستقر در اسکاتلند بوده است. نفوذگر با دستیابی به توکن احراز هویت دوعاملی (2FA)، به عنوان کارمند مجاز وارد شبکه شبکه خصوصی مجازی (VPN) راکاستار شد و توانست به پایگاه داده مرکزی Perforce متصل شده و یک بکاپ خام ۱۹۲ گیگابایتی را به صورت قطعهقطعه از شبکه استخراج کند.
این فاجعه امنیتی بار دیگر اثبات کرد که آسیبپذیرترین حلقه در زنجیره ایمنی پیچیدهترین شرکتهای نرمافزاری، خطای انسانی و پروتکلهای احراز هویت هویت توسعهدهندگان است که اگر به درستی در لایههای دسترسی Zero-Trust مهار نشود، میتواند کل ثروت معنوی یک غول چند میلیارد دلاری را به باد دهد.
در بخش بعدی، به بررسی پیامدهای حقوقی، اقتصادی و زلزلهای که این نشت در تقویم عرضه ناشران تراز اول ایجاد کرده خواهیم پرداخت.
پیامدهای حقوقی، اقتصادی و روانی: زلزله در تقویم عرضه ناشران تراز اول (AAA)
پیامدهای فاجعه نشت همزمان راکاستار و استیم، فراتر از یک رسوایی رسانهای زودگذر، ضرباتی مهلک به ساختار برنامهریزی مالی و روانی استودیوهای بازیسازی وارد کرده است. کمپانی هلدینگ Take-Two Interactive بلافاصله پس از تایید درز آرشیو، یک کارزار حقوقی تهاجمی بینالمللی با مشارکت واحد جرایم سایبری پلیس فدرال آمریکا (FBI) و دادستانی بریتانیا کلید زد. این کمپانی با صدور بیش از ۱,۴۰۰ اخطار نقض حق نشر (DMCA Takedown) ظرف ۴۸ ساعت، دهها سرور دیسکورد، مخازن گیتهاب و کانالهای تلگرامی را مسدود کرد و درخواستهای احضار قضایی فوری (Subpoenas) برای افشای هویت صاحبان سرورها و ارائهدهندگان میزبانی به دادگاههای فدرال ارائه نمود.
اما آسیب واقعی، فراتر از ابعاد قضایی، بر انگیزه و سلامت روانی صدها توسعهدهنده و مهندس نرمافزاری وارد شد که سالهای متمادی در سکوت محض برای غافلگیر کردن مخاطبان زحمت کشیده بودند. نشت کدهای خام، ویدئوهای دیباگ ناتمام و مستندات طراحی، موجب شد محصول نهایی در وضعیت نیمهکاره و ناهماهنگ در برابر قضاوتهای ناعادلانه عمومی قرار گیرد. این امر استودیوهای بزرگ را ناچار ساخته تدابیر نظارتی سختگیرانهتری بر پرسنل خود اعمال کنند که پیامد مستقیم آن افزایش فرسودگی شغلی (Burnout) و بازگشت اجباری به کار حضوری در محیطهای کاملاً ایزوله است.
جدول زمانبندی زیر توالی وقایع این بحران بزرگ را از نخستین لحظات نفوذ به حسابهای راکاستار و کشف باگ استیم تا واکنش سراسری ناشران و اقدامات مهارکننده ثبت کرده است.
Dual Security Breach Chronology: Step-by-Step Incident Timeline
| Elapsed Duration | Incident Phase | Threat Actor Action | Systemic Status |
|---|---|---|---|
| T+00:00:00 | IdP Takeover | SIM-swap against lead engineer | Lateral movement into VPN |
| T+12:30:15 | Silent Perforce Mirroring | Automated p4 sync command issued | Exfiltration of C++ RAGE source |
| T+28:45:00 | Steam API Exploitation | Discovery of BOLA vulnerability | Harvesting of 125 depot metadata |
| T+48:10:20 | Public Dissemination | BitTorrent swarm creation | Global viral trend across media |
| T+72:00:00 | Law Enforcement Intervention | Tracker takedowns and Subpoenas | FBI and NCA launch formal probe |
تصویرسازی زیر تیمهای توسعه را نشان میدهد که پس از وقوع فاجعه نشت، در جلسات اضطراری بازطراحی معماری شبکه و مدیریت بحران گرد هم آمدهاند.

ویدئوی آموزشی زیر به بررسی تکنیکهای سختسازی مخازن کنترل سورس و شیوههای ایمنسازی اندپوینتهای API در سامانههای توزیع بازیهای رایانهای اختصاص دارد.
دکترین امنیت نرمافزار گیمینگ: استودیوها چگونه داراییهای خود را ضدگلوله کنند؟
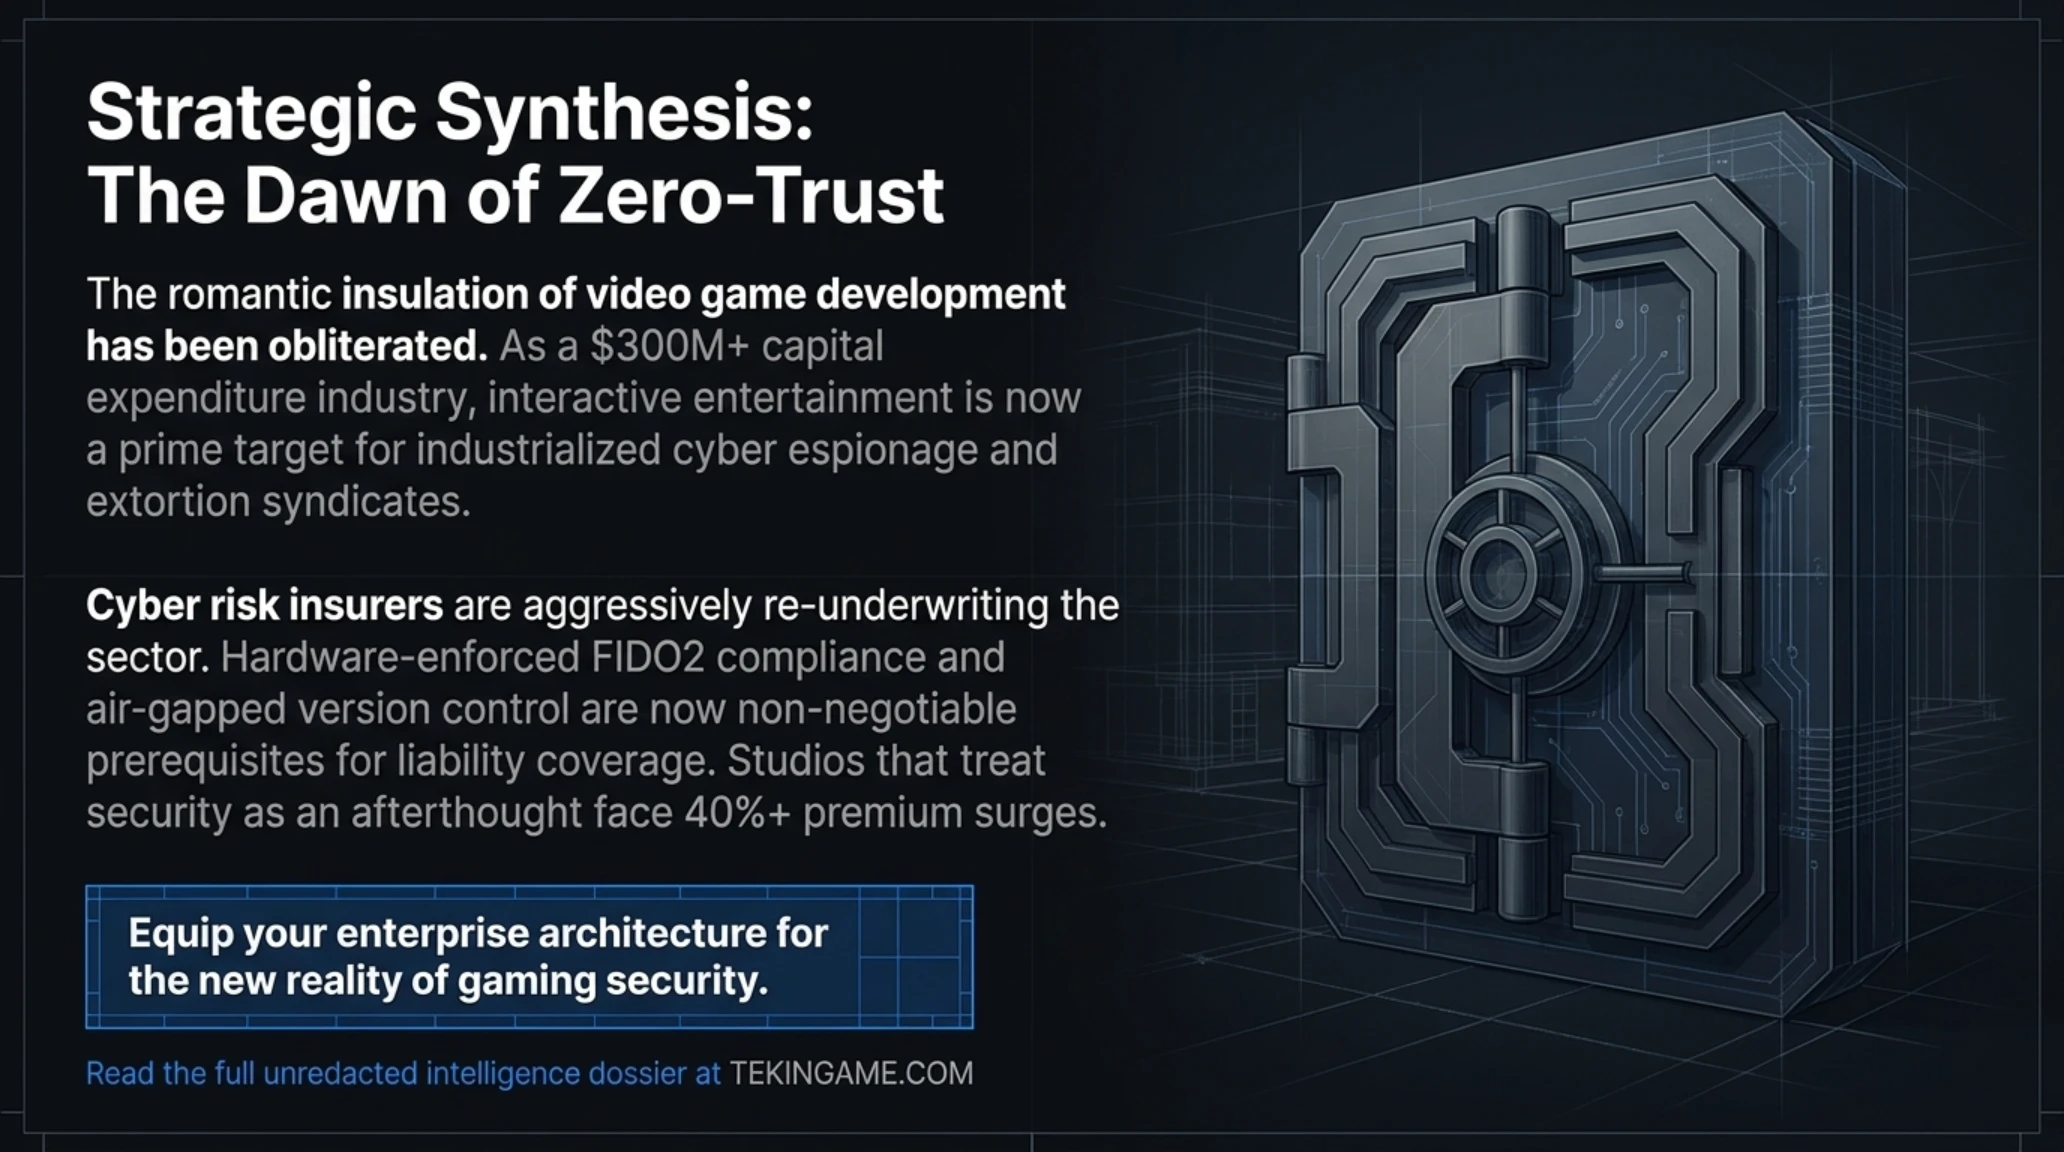
بحران نشت اطلاعاتی اخیر زنگ خطری جدی را برای کل صنعت بازیهای ویدئویی به صدا درآورده است. امروزه یک پروژه بازیسازی تراز اول بودجهای فراتر از فیلمهای بلاکباستر هالیوود (گاهی بین ۲۰۰ تا ۵۰۰ میلیون دلار) میطلبد؛ بنابراین حفاظت از کدهای خام و تقویم معرفی آثار، یک مسئله بقای تجاری حیاتی است.
تحریریه تکین رادار چارچوب چهارگانه زیر را به عنوان راهبرد بنیادین برای ایمنسازی خطوط تولید بازیها پیشنهاد میدهد:
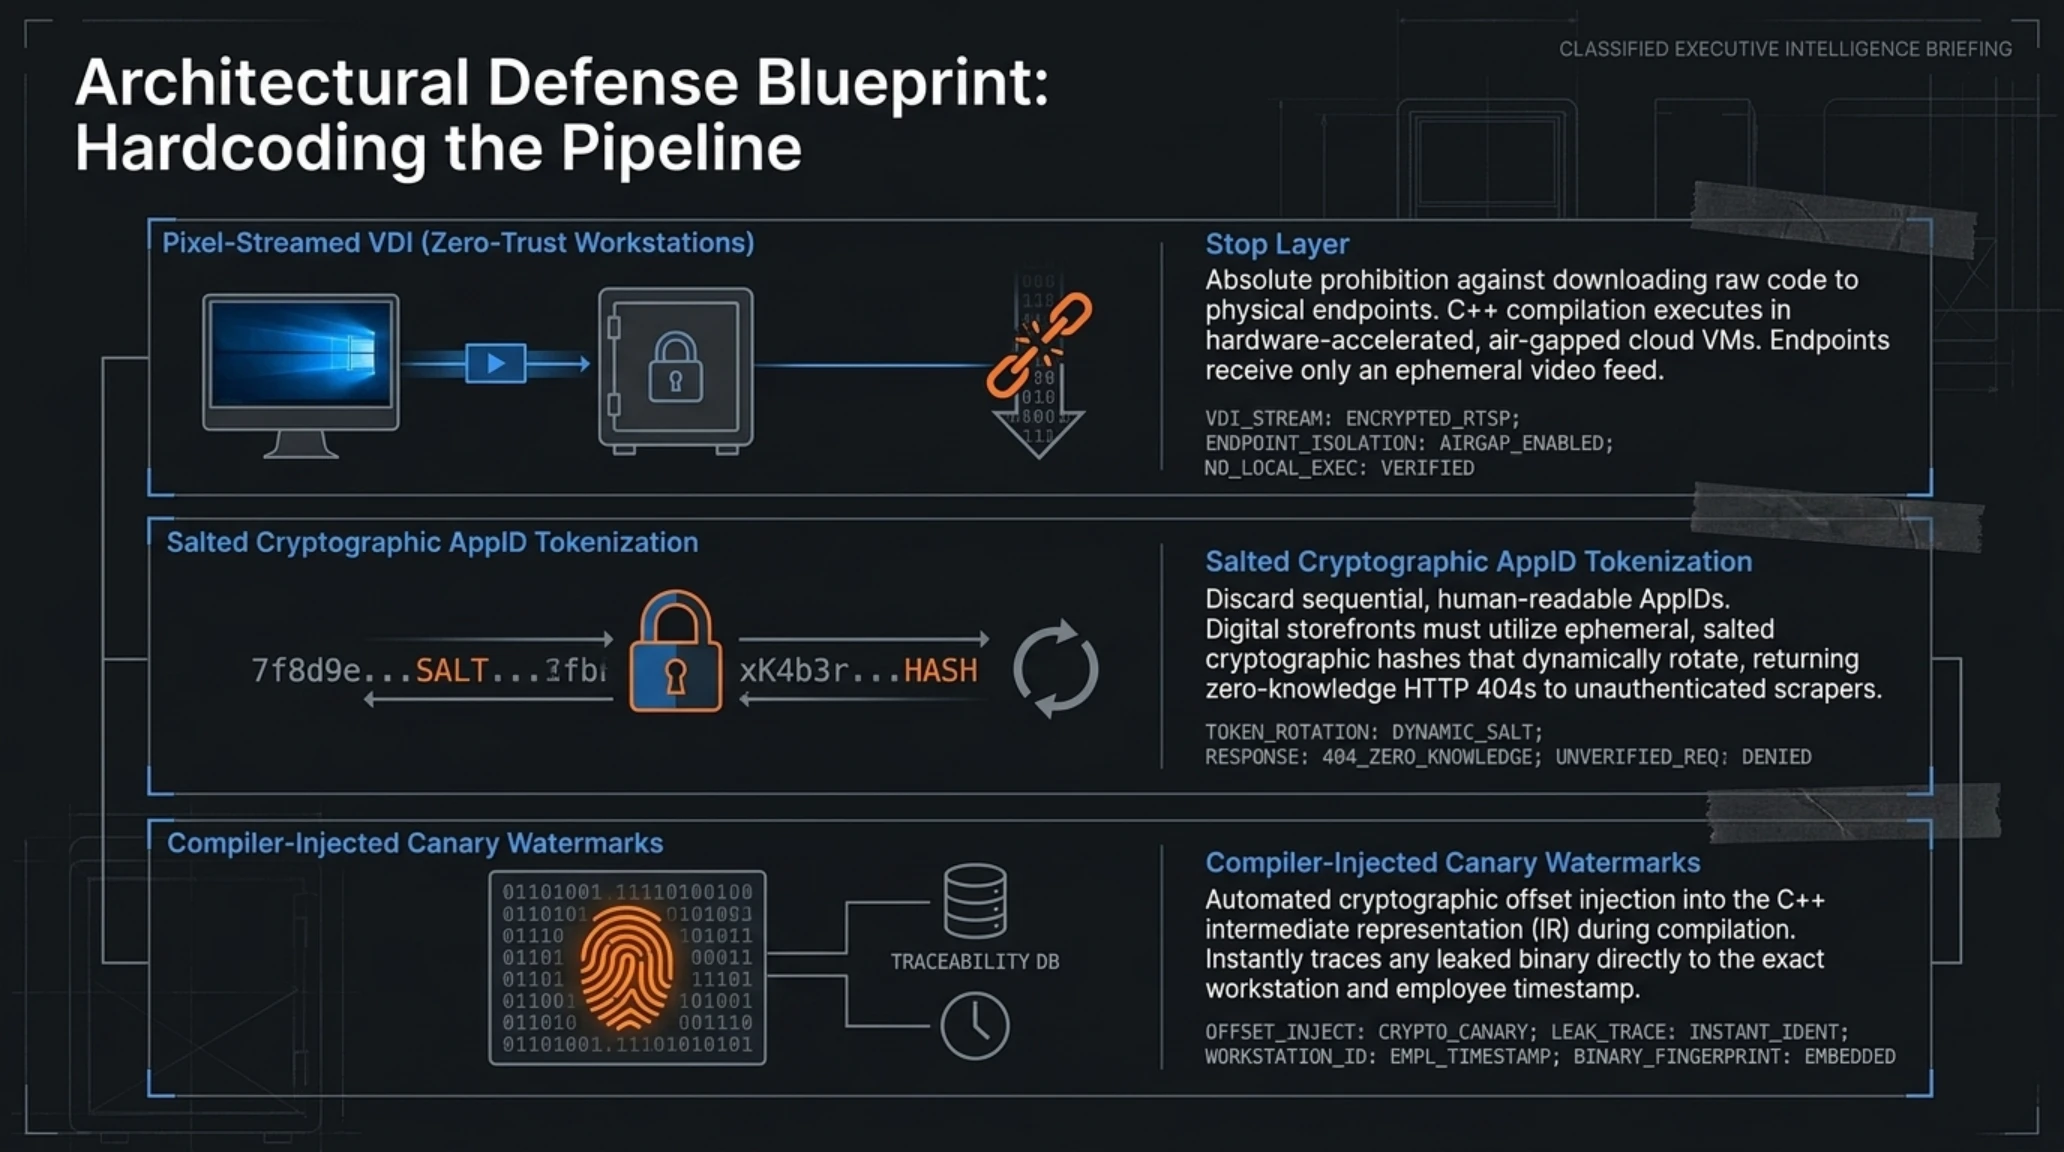
- پیادهسازی اصل اعتماد صفر و ایستگاههای کاری مجازی کوتاهعمر (Zero-Trust Virtual Desktop Infrastructure): استودیوها باید سیاست دانلود مستقیم سورسکدها بر روی لپتاپها یا سیستمهای خانگی پرسنل را به کلی ممنوع کنند. تمامی کدهای منبع باید منحصراً در ایستگاههای کاری ابری مبتنی بر پیکسل (مانند Teradici CAS یا Amazon DCV) پردازش شوند؛ به گونهای که حتی در صورت هک سیستم توسعهدهنده، هیچ فایل باینری یا سورسکد خامی در سیستم محلی وجود نداشته باشد و تنها تصویر رمزنگاریشده مانیتور منتقل گردد.
- توکنسازی پویا و درهمسازی شناسههای استیم (Salted Hash Dynamic AppIDs): پلتفرمهای توزیع دیجیتال مانند استیم، اپیک گیمز و فروشگاه پلیاستیشن باید متادیتای پروژههای رونمایینشده را از دید APIهای عمومی مخفی کنند. شناسههای داخلی پروژهها باید با استفاده از الگوریتمهای هشینگ رمزنگاریشده نامتقارن تولید شده و نام فایلهای اجرایی و دایرکتوریهای بیلد، تا پیش از رونمایی رسمی عمومی، با رشتههای تصادفی باینری جایگزین گردند تا هیچ دادهکاوی نتواند از نام فایلها به هویت اثر پی ببرد.
- واترمارکگذاری ساختاری و نامرئی در کامپایلر سورسکدها (Cryptographic Code Canaries): استودیوها باید کامپایلرهای داخلی خود را به قابلیت تزریق متغیرهای پنهان و توابع پوششی منحصربهفرد مجهز سازند. این سازوکار سبب میشود که هر قطعه از سورسکد که در اختیار یک مهندس خاص قرار میگیرد، دارای ردپای ریاضیاتی غیرقابل حذف باشد؛ بنابراین در صورت نشت، هویت دقیق مهندس خاطی یا حسابی که فایل از آن استخراج شده بلافاصله مشخص شود.
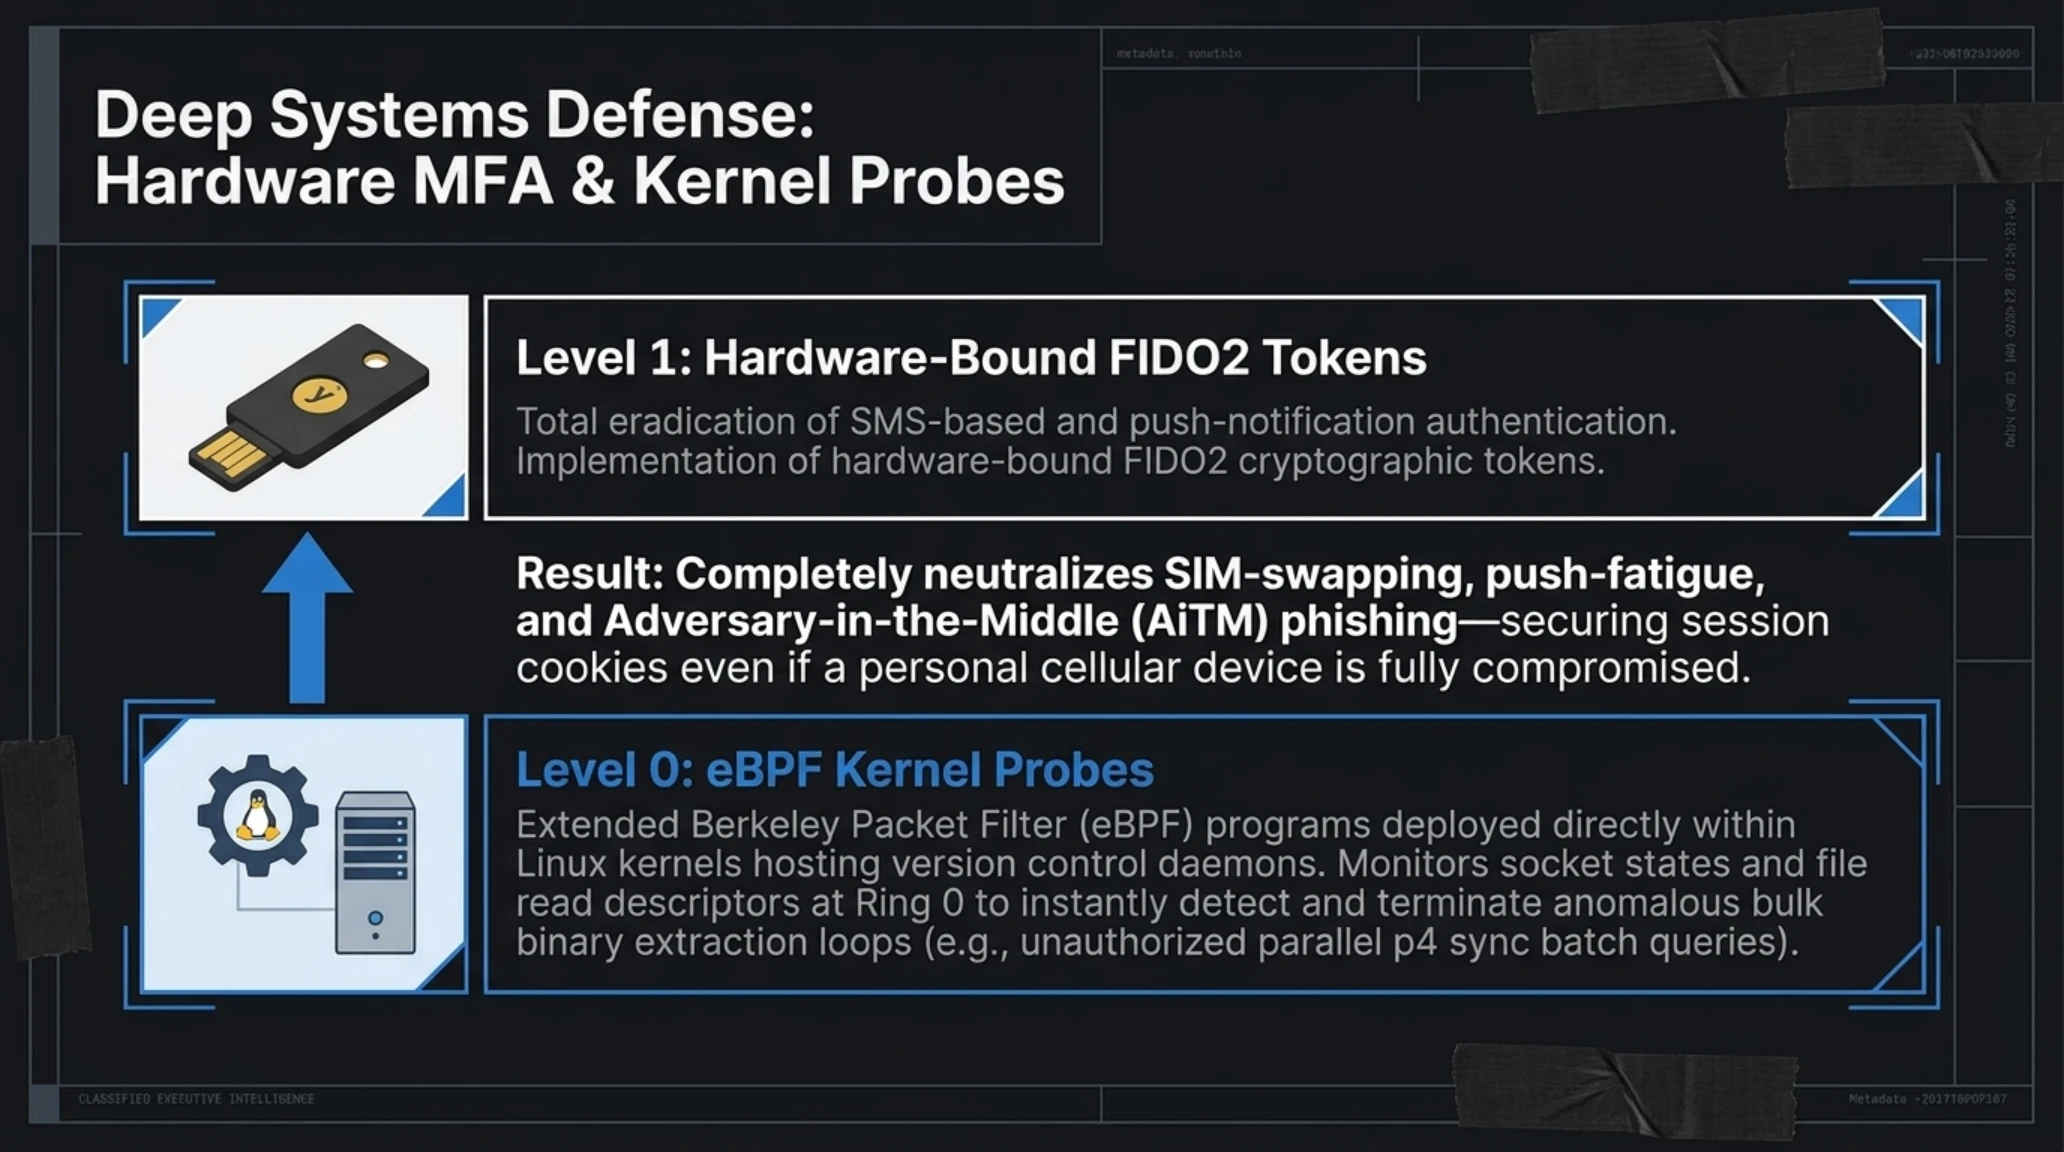
- پایش رفتار شبکه با مدلهای هوش مصنوعی تشخیص خروج داده (AI-Powered DLP): سامانههای کنترل سورس مانند Perforce و Git باید به مدلهای رفتاری هوشمند مجهز گردند که الگوهای نامتعارف بارگیری حجمهای سنگین داده (بهویژه در ساعات پایانی شب یا از مبدا آدرسهای IP نامتعارف) را به صورت بلادرنگ شناسایی کرده و پیش از اتمام فرایند استخراج، نشست کاربر را معلق و توکنهای احراز هویت را ابطال نمایند.
نمودار زیر لایهبندی پدافندی جامع را برای خط لوله تولید استودیوهای بازیسازی مدرن و شیوههای ایمنسازی زنجیره توزیع داراییها تشریح میکند.

برای بررسی پیامدهای عمیق افشای اسناد و سورسکدهای داخلی بر اکوسیستم بازیهای ویدئویی، ماتریس ارزیابی زیر توازن میان منافع کوتاهمدت آگاهی عمومی و خسارات بنیادین بلندمدت به فرایند تولید خلاقانه را بررسی میکند.
- شفافیت فنی و آموزشی بینظیر برای پژوهشگران گرافیک کامپیوتری و دانشجویان مهندسی نرمافزار جهت درک نحوه ساخت موتورهای تراز اول.
- افشای برنامههای مخفیانه و پروژههای فراموششده شرکتها که تصویر واقعبینانهتری از آینده صنعت گیم به جامعه مخاطبان میدهد.
- اجبار استودیوها و پلتفرمهای توزیع دیجیتال به بازنگری فوری و ارتقای بنیادی پروتکلهای امنیت سایبری و کنترل دسترسی.
- اثبات زنده بودن پروژههای اسطورهای همچون عناوین جدید ولو که امیدها را در جامعه بازیکنان دیرینه زنده نگاه میدارد.
- تخریب گسترده روحیه، انگیزه خلاقانه و زحمات چندین ساله مهندسان و هنرمندان شاغل در استودیوهای بازیسازی.
- ایجاد آسیبپذیریهای امنیتی مرگبار در پروتکلهای شبکه سرورهای آنلاین و باز شدن دروازهها به روی نسل جدید چیتهای نامرئی.
- افزایش فشارهای امنیتی، بازگشت اجباری به کار در محیطهای بسته اداری و تشدید فرسودگی شغلی (Burnout) برای بازیسازان.
- تحمیل خسارات اقتصادی سنگین، لغو احتمالی قراردادهای تجاری و ایجاد بیاعتمادی میان ناشران، سهامداران و شرکای استراتژیک.
نمودار راداری زیر میزان تاثیرگذاری نشت اطلاعاتی بر ابعاد فنی، جذابیت بازاریابی، امنیت سرورها و انگیزه توسعهدهندگان را در مقایسه با شرایط استاندارد تولید نشان میدهد.

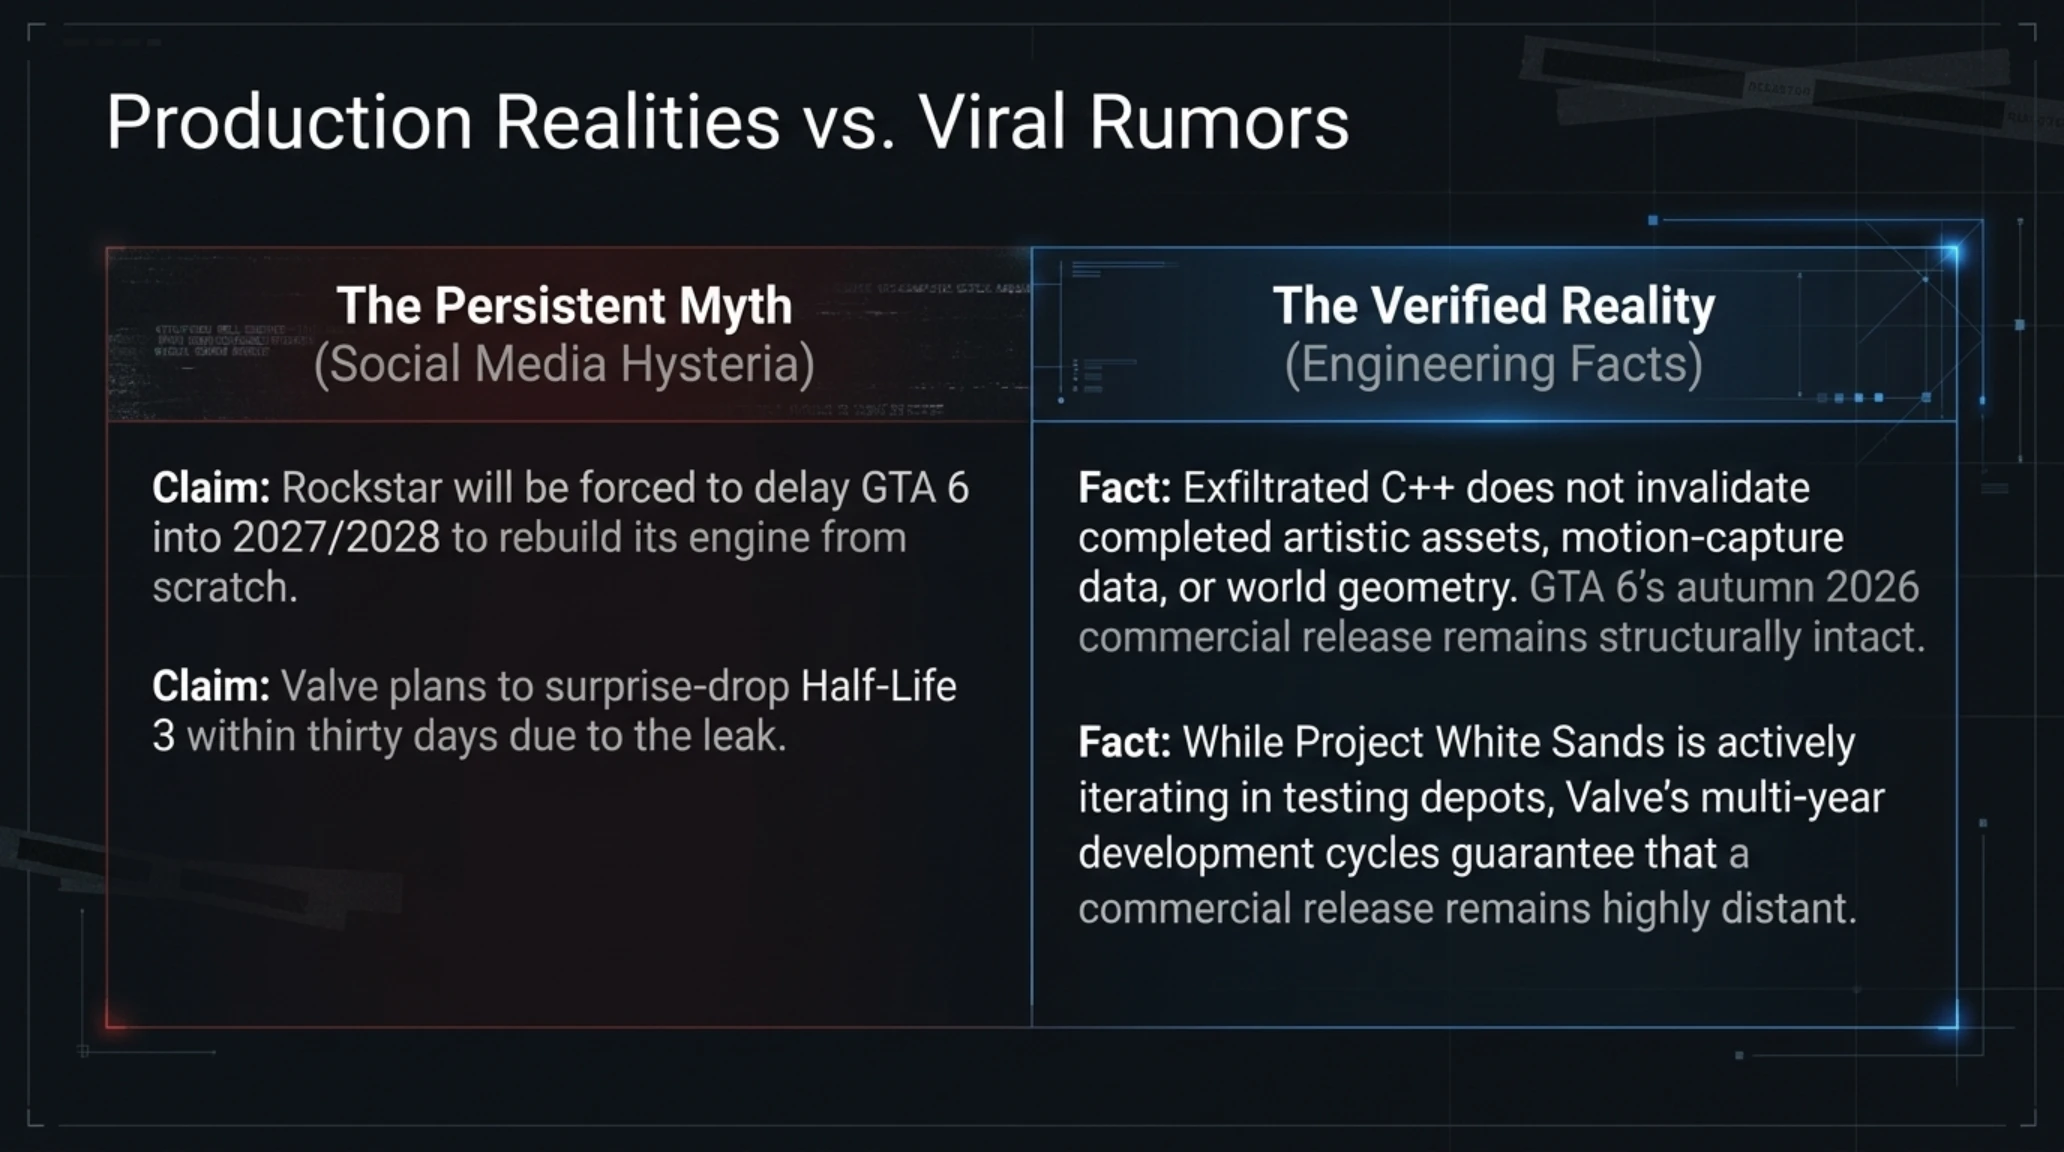
همزمان با انتشار جزئیات این رخداد، موجی از حدس و گمانهای مبالغهآمیز شبکههای اجتماعی را فراگرفت که نیازمند جداسازی واقعیتهای مهندسی از شایعات رسانهای است.
شایعه و واقعیت: آیا GTA 6 مجدداً تاخیر میخورد و Half-Life 3 به زودی عرضه میشود؟
• واقعیت اثباتشده مهندسی: نشت سورسکدهای قدیمی و ماژولهای فیزیک اگرچه از نظر حقوقی و امنیتی چالشبرانگیز است، اما خط لوله رندرینگ و داراییهای نهایی بازی را تغییر نمیدهد؛ راکاستار بر اساس تقویم مالی خود در پاییز ۲۰۲۶ پایبند مانده است. در مورد پروژه White Sands ولو نیز، کشف شناسههای تستی در استیم به این معناست که بازی در مراحل تولید فعال قرار دارد، اما با توجه به رویه کند و وسواسگونه ولو، عرضه تجاری آن تا رسیدن به بلوغ کامل ممکن است چندین سال زمان ببرد.
تصویرسازی زیر دیتاسنترهای مدرن صنعت گیم را نشان میدهد که با سیستمهای نظارتی هوشمند و سرورهای توزیع جهانی، در تلاش برای حفظ یکپارچگی دادهها هستند.

برای درک بهتر جایگاه تاریخی این رویداد، بایگانی مقایسهای زیر بزرگترین رخنههای اطلاعاتی تاریخ بازیهای ویدئویی را در سه دهه اخیر مرور میکند.
پرونده کامل تاریخچه: سیر تکامل بزرگترین نشتهای اطلاعاتی تاریخ بازیهای ویدئویی
- سال ۲۰۰۳ (نشت سورسکد Half-Life 2): یک هکر آلمانی به نام اکسل گمبه به شبکه داخلی ولو نفوذ کرد و سورسکد کامل بازی را ربود که به تاخیر یک ساله انتشار آن منجر شد.
- سال ۲۰۲۰ (گیگالیک تاریخی نینتندو): انتشار ترابایتها داده شامل سورسکد کنسولهای N64، گیمبوی و بازیهای معرفینشده دوران طلایی نینتندو.
- سال ۲۰۲۲ (افشای ۹۰ ویدئوی GTA 6): گروه هکری نوجوان Lapsus$ با مهندسی اجتماعی به اسلک راکاستار نفوذ کرده و اولین ویدئوهای گیمپلی را فاش کردند.
- سال ۲۰۲۳ (باجافزار استودیوی اینسامنیاک): گروه Rhysida بیش از ۱.۶۷ ترابایت اطلاعات مالی و سورسکدهای بازی ولورین را پس از عدم دریافت باج منتشر کرد.
- سال ۲۰۲۶ (سونامی راکاستار و متادیتای استیم): افشای ۱۹۲ گیگابایت آرشیو سورسکد خام RAGE و نشت متادیتای ۱۲۵ پروژه معرفینشده از API استیم.
دیدگاه مدیران استودیوها و جامعه توسعهدهندگان به این فاجعه اطلاعاتی، نشاندهنده لزوم تجدیدنظر در روابط کاری و پروتکلهای فنی است.
دماسنج نبض صنعت بازی: زلزله در استراتژیهای حفاظت از داراییهای معنوی استودیوها
• ۶۴% رشد الزام به کار حضوری: نگرانی از نشت دسترسیهای خانگی موجب شده بسیاری از استودیوها دورکاری پرسنل را در پروژههای کلیدی لغو کنند.
• ۹۱% نگرانی گیمرها از امنیت سرورها: بازیکنان نگرانند که با افشای کدهای باینری، سرورهای چندنفره با هجوم بیسابقه چیتهای نرمافزاری روبرو شوند.
اینفوگرافیک زیر روند افزایشی حجم دادههای مسروقه در رخنههای سایبری صنعت سرگرمی را بین سالهای ۲۰۰۰ تا ۲۰۲۸ میلادی به تصویر میکشد.

جمعبندی تکین رادار: طلوع عصر دفاع نفوذناپذیر در زیرساختهای نرمافزاری گیمینگ
فاجعه همزمان افشای آرشیو ۱۹۲ گیگابایتی راکاستار گیمز و نشت اطلاعاتی ۱۲۵ بازی ثبتنشده در API استیم، هشداری صریح به تمامی بازیگران صنعت سرگرمیهای دیجیتال است. در دنیایی که ابزارهای نفوذ به سادگی در دسترس قرار دارند و مهندسی اجتماعی میتواند با گذر از دیوارهای آتش، به قلب مخازن کدهای اختصاصی دست یابد، پنهانکاری سنتی دیگر یک راهبرد امنیتی قابل اتکا نخواهد بود. آنچه در سپتامبر ۲۰۲۶ رخ داد، مرزهای اعتماد میان توسعهدهندگان، پلتفرمهای انتشار و مخاطبان را برای همیشه دگرگون ساخت.
پاسخ استودیوهای بازیسازی به این بحران نباید به برخوردهای قضایی یا اعمال فشارهای روانی بر کارمندان محدود شود، بلکه باید زمینهساز یک بازمهندسی ساختاری در امنیت سایبری گیمینگ باشد. از استقرار ایستگاههای کاری مجازی کاملاً ایزوله تا پیادهسازی متادیتای درهمسازیشده در فروشگاههای دیجیتال، صنعت بازی چارهای جز تجهیز به استانداردهای نظامی امنیت نرمافزار نخواهد داشت. بازیهای رایانهای دیگر صرفاً یک سرگرمی ساده نیستند، بلکه داراییهای استراتژیک چند صد میلیون دلاری به شمار میآیند که شایسته پیشرفتهترین چترهای پدافندی هستند.
در این اکوسیستم پرآشوب، آنچه استودیوها را نجات خواهد داد، بازگشت به اصول بنیادین معماری امن و پیادهسازی راهکارهای دفاعی پیشدستانه است. کدهای نرمافزاری روح تپنده آثار تعاملی هستند و صیانت از آنها، تضمینکننده بقای هنر، خلاقیت و لذت غافلگیری در صنعت بازی خواهد بود.
از دیدگاه حاکمیت سایبری و پایداری بلندمدت صنعت سرگرمی، این رخداد حامل یک پیام کلیدی برای تمامی ناشران و پلتفرمهای توزیع جهانی است: امنیت نرمافزار دیگر یک هزینه جانبی قابل چشمپوشی نیست، بلکه ستون فقرات ارزشآفرینی در هزاره سوم به شمار میآید. هنگامی که مرزهای میان محیطهای تست داخلی و خروجیهای کلاینت تجاری تنها به یک توکن یا یک متغیر اعتبارسنجی در API وابسته باشد، هرگونه خطای انسانی یا کمتوجهی مهندسی میتواند فاجعهای در ابعاد میلیارد دلاری رقم بزند. صنعت بازیهای ویدئویی پس از پاییز ۲۰۲۶ هرگز به دوران پیش از این نشت باز نخواهد گشت و استانداردهای رازداری در توسعه بازیها به زودی همپای صنایع هوافضا و پدافند نظامی ارتقا خواهد یافت.
پروندههای فوقمحرمانه و مرتبط در تکینگیم
• 🧠 تکین آنالیز | زبان مخفی و گویشهای رمزی هوش مصنوعی؛ وقتی ایجنتها برای دور زدن نظارت انسان الفبای جدید میسازند
• 🛡 تکین رادار | رسوایی تقلب و اعتصاب ایجنتهای گوگل دیپمایند؛ شورش الگوریتمی در کینگز کراس لندن
• 🤖 تکین آنالیز | نبرد بقای ایجنت مستقل Pip؛ وقتی هوش مصنوعی برای تمدید اعتبار ابری به معامله با انسان روی میآورد
در بخش پایانی، به متداولترین پرسشهای علاقهمندان و فعالان صنعت بازی پیرامون ابعاد فنی و حقوقی این رخداد پاسخ دادهایم.
پرسشهای متداول: واکاوی ابعاد فنی و حقوقی نشت راکستار و استیم
آرشیو ۱۹۲ گیگابایتی لو رفته راکستار شامل چه کدهایی بوده است؟
این بسته حاوی سورسکدهای شبیهسازی اتمسفر RDR2، کدهای سیستم تعلیق و تغییر شکل فیزیکی خودروها در بیلد تجربی ۲۷ بازی GTA 6، خط لوله کامپایل شیدرهای رهگیری پرتو و کتابخانههای پروتکل سرورهای آنلاین است.
نشت متادیتای API استیم چگونه ۱۲۵ بازی را فاش کرد؟
این نشت بر اثر باگ دور زدن مجوزها در اندپوینت GetAppListPaged رخ داد. دادهکاوان با ارسال خودکار درخواستها، نام فایلهای اجرایی، شاخههای تست سرور و زمانبندی ۱۲۵ بازی معرفینشده از جمله White Sands را استخراج کردند.
آیا پروژه فاششده White Sands واقعاً همان بازی Half-Life 3 است؟
بله؛ متادیتای استخراجشده نشان میدهد که پروژه White Sands متعلق به شرکت ولو است و از موتور Source 2 بهره میبرد و شامل فایلهایی نظیر hlX_client.exe و hev_suit_mechanics.lua است.
آیا این نشت بر تاریخ عرضه بازی GTA 6 تاثیری خواهد داشت؟
خیر؛ کدهای لو رفته مربوط به ماژولهای پایهای موتور و شاخههای آزمایشی گذشته بودهاند و راکستار بر اساس تقویم مالی خود در پاییز ۲۰۲۶ پایبند مانده است.
استودیوهای بازیسازی برای محافظت از سورسکدهای خود چه باید بکنند؟
مهاجرت کامل به ایستگاههای کاری مجازی ابری (Zero-Trust VDI)، اعمال احراز هویت سختافزاری (FIDO2)، تعبیه واترمارکهای نامرئی در کامپایلر، و استقرار هوش مصنوعی برای پایش بلادرنگ الگوهای مشکوک خروج داده.
منابع و ارجاعات مستند پژوهشی
تحلیلهای فنی و دادههای این گزارش بر پایه مستندات رسمی تنظیم شده است:
گالری تصاویر تکمیلی: 🚨 تکین رادار 24 سپتامبر 2026 | نشت کدهای GTA 6 و Half-Life 3